


 Phil Muncaster
20 Ekim 2026
8 dk okuma
Siber Güvenlik
E-posta bombardımanıyla nasıl başa çıkılır?
E-posta kutunuz birdenbire dolup taşmaya başladıysa bu ciddi bir durumun işareti olabilir. İşte, e-posta bombardımanı hakkında bilmeniz gerekenler
Eylül ayında Virginia’da yaşayan bir kadının e-posta selinin altında kaldığına dair haberler çıktı. 24 saat içinde, hiç kaydolmadığı bültenler ve promosyonlar dâhil yüzlerce otomatik mesaj gelen kutusuna akın etti. Ancak bu sıradan bir spam kampanyası değildi. Gelen kutusuna yönelik bu yoğun saldırının asıl amacı, kurbanın bankasından gelen ve onu sahte bir dizüstü bilgisayar satın alımı konusunda uyaran gerçek bir e-postayı mesaj yığınının altına gömmekti.
Bu bir e-posta bombardımanıdır. Başınıza geldiyse kimliğinizin veya çevrim içi hesaplarınızın dolandırıcılar tarafından ele geçirildiğine dair bir uyarı işareti olabilir.
E-posta bombardımanı nedir?
Bazen “form bombardımanı”, “liste bombardımanı” veya “abonelik bombardımanı” olarak da adlandırılan e-posta bombardımanı saldırıları genellikle aynı düzeni izler. Önce saldırgan e-posta adresinizi ele geçirir. Bunu geçmişteki veri ihlallerinden, pazarlama veri tabanlarından, internete sızdırılmış verilerden, hatta daha önceki bir oltalama saldırısından elde edebilir. Adresinizi ele geçirdikten sonra bültenler, abonelikler, e-posta listeleri, ücretsiz denemeler ve yarışmalar gibi yüzlerce hatta binlerce meşru çevrim içi hizmete kaydolmak için botlarla çalışan otomatik araçlar kullanır.
Bunların her biri bir hoş geldiniz e-postası veya benzeri bir mesaj gönderir. Bunlar genellikle meşru hizmetler olduğu için çoğu zaman spam filtrelerine takılmaz. Sonuç olarak gelen kutunuz mesajlarla dolup taşar.
Bunu neden yapıyorlar? E-posta bombardımanı girişimlerinin çoğunun ardında iki neden yatar:
- Dolandırıcı, yapay olarak oluşturulan tüm bu e-postaların arasında gerçek bir e-postayı görmemesi için kurbanın dikkatini dağıtmaya çalışır. Hesaplarınızdan birini ele geçirip parolasını sıfırlamış ve bu da gelen kutunuza bir bildirim düşmesine yol açmış olabilir. Ya da adınıza sahte bir satın alma yapmış ve faturası daha sonra size e-postayla gönderilmiş olabilir. Asıl amaç, daha ciddi dolandırıcılıkla ilgilenmenizi engelleyen bir sis perdesi oluşturmaktır.
- Bilgisayar korsanı daha sonra teknik destek mühendisi gibi davranarak sizinle iletişime geçebilir. E-posta “sorununuzu” çözebileceğini iddia edip bunun için ücret talep edebilir ya da bilgisayarınıza göz atabilmek için sizi kandırarak uzaktan erişim yazılımı yükletebilir. Bu da tarayıcıda kayıtlı parolalar gibi bilgisayarınızdaki hassas bilgileri çalmasına, hatta ek kötü amaçlı yazılımlar yüklemesine olanak tanıyabilir.
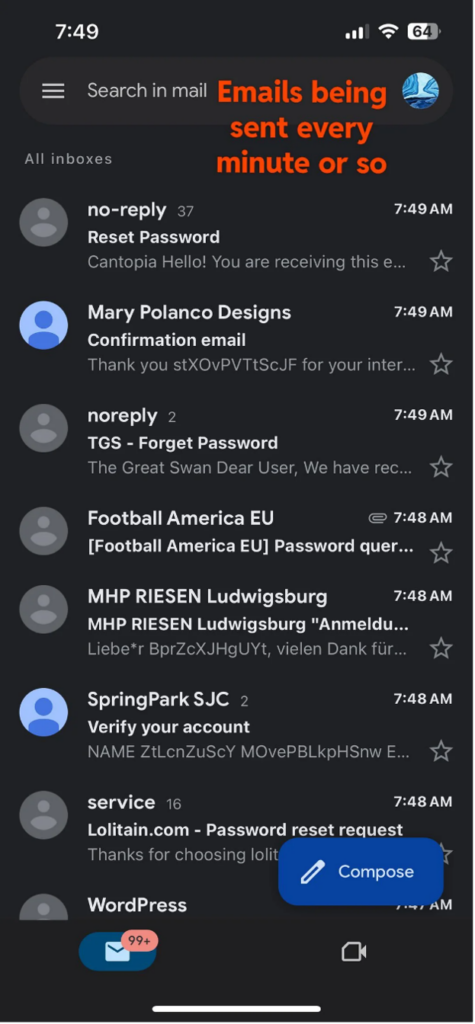
Kaynak: Reddit
Kurumsal bir senaryoda saldırgan büyük olasılıkla siber güvenlik ekibinin dikkatini veri ihlali, iş e-postası ele geçirme (BEC) ya da fatura dolandırıcılığı girişimi gibi daha ciddi bir saldırıdan uzaklaştırmaya çalışıyordur. Ya da şantaj için koz elde etmek amacıyla operasyonları aksatmaya çalışıyor olabilir: Fidye yazılımı ortakları, uzaktan erişim elde etmek için sahte bir BT yardım masası iletişiminin öncesinde e-posta bombardımanını kullanabilir. Hatta saldırgan memnuniyetsiz bir çalışan veya eski bir çalışan bile olabilir.
E-posta bombardımanına uğradım: Şimdi ne yapmalıyım?
Oturum açtığınızda gelen kutunuzun mesajlarla dolduğunu görürseniz paniğe kapılmayın. Kaydedildiğiniz tüm rastgele hizmetlerin aboneliğinden çıkmaya çalışmak yerine enerjinizi, saldırganın gizlemek istediği tehdidi bulmaya yoğunlaştırın. Güvenlik uyarılarını, yeni cihaz girişlerini, e-posta/telefon numarası değişikliklerini, parola değişikliklerini/sıfırlamalarını veya satın almaları arayın. Mesaj spam klasörüne düşmüş olabileceği için gelen kutunuzun yanı sıra spam klasörünüzü de inceleyin.
Hemen olağan dışı bir şey görmüyorsanız en hassas hesaplarınızı tek tek kontrol edin. Bunlar şunlar olabilir:
- Banka/PayPal/kredi kartı/kripto para hesapları
- Apple/Google/Microsoft hesapları
- Sosyal medya hesapları
Şüpheli faaliyetlere bakın: Eklenen yeni cihazlar veya ödeme yöntemleri, değiştirilmiş olabilecek parolalar ve/veya değiştirilmiş kurtarma bilgileri. E-posta yönlendirme kurallarınızı ve gönderilmiş/silinmiş öğeler klasörlerinizi de olağan dışı bir şey olup olmadığına karşı kontrol etmekte fayda var.
Olağan dışı bir şey fark ederseniz parolayı benzersiz ve güçlü bir parolayla değiştirerek bilgisayar korsanını hesabın dışında bırakmaya çalışın ve ek oturum açma güvenliği için iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin. Doğru kurtarma e-posta adresinin/telefon numarasının kayıtlı olduğundan emin olun (aksi takdirde hesabı yeniden sıfırlayabilirler). Dolandırıcılıktan endişe ediyorsanız doğrudan ilgili şirketle iletişime geçin.
Olası bir hesap ele geçirme veya dolandırıcılık girişimiyle ilgili her şeyi saklamayı unutmayın. Mesajları ancak tehlikenin geçtiğinden emin olduğunuzda temizleyin. Mesajlardaki örüntüleri (ör. gönderenler, tarih aralıkları, alan adları vb.) belirlemeye çalışarak bu işi daha hızlı yapabilirsiniz. Ardından mesajları toplu olarak seçip gruplar hâlinde silebilirsiniz.
Söylemeye gerek yok ama biri sizi arayıp e-posta sorununuzu çözebilecek bir teknoloji uzmanı olduğunu iddia ederse telefonu hemen kapatmalısınız.
Nasıl önlem alabilirim?
Elbette önlemek genellikle tedavi etmekten iyidir. E-posta adresinizin kötü niyetli kişilerin eline geçmesini her zaman engelleyemeseniz de sosyal medya profilleri gibi herkese açık web sayfalarında yer almamasını sağlayarak zararı sınırlayabilirsiniz. Oltalama saldırılarından korunmak için ayrıca en iyi güvenlik uygulamalarını izleyin.
Ardından en hassas hesaplarınızı olabildiğince güvende tutun. Buna, diğer çevrim içi hesaplarınızdan gelen parola sıfırlama mesajlarını almak için kullanılacak birincil e-posta adresiniz de dâhildir. Tüm hesaplarınızın güçlü ve benzersiz parolalara sahip olmasını sağlamak için bir parola yöneticisi kullanın. Ek bir güvenlik katmanı için de 2FA’yı (ör. bir kimlik doğrulayıcı uygulama veya geçiş anahtarı aracılığıyla) etkinleştirin.
Alışveriş, seyahat ve diğer boş zaman etkinlikleri gibi daha az önemli yazışmalar için ikincil bir e-posta adresi kullanmak da faydalı olabilir. Böylece bu hesap bir e-posta bombardımanına maruz kalırsa en azından en önemli mesajlarınız (banka, kamu kurumları, sağlık hizmetleri vb.) güvende olur.
E-posta bombardımanını önlemenin sihirli bir formülü yok. Ancak en iyi hesap güvenliği uygulamaları, gelen kutunuzda bir mesaj patlaması yaşanma olasılığını azaltmaya yardımcı olur.
Sıkça sorulan sorular (SSS)
Gelen kutum neden yüzlerce e-posta ile dolu?
Bir e-posta bombardımanının (form/liste/abonelik bombardımanı olarak da bilinir) kurbanı olmuş olabilirsiniz. Bir dolandırıcı, iki nedenden biriyle otomatik araçlar kullanarak e-posta adresinizi yeni hizmetlere kaydetmiştir. Ya meşru bir güvenlik veya dolandırıcılık önleme mesajını mesaj yığınının altına gömmeyi umuyordur ya da yardım edebilecek bir teknik destek mühendisi gibi davranarak sizi arayacaktır.
Bu, e-posta hesabımın ele geçirildiği anlamına mı gelir?
Muhtemelen hayır. Dolandırıcılar adresinizi internette herkese açık sayfalardan toplamış, geçmişteki bir veri ihlalinden elde etmiş hatta bir pazarlama veri tabanından satın almış olabilir. Ancak e-posta bombardımanı taktiğiyle gizlemeye çalıştıkları güvenlik/dolandırıcılık “olayı” bir hesap ele geçirme vakası olabilir.
Peki, ne yapmalıyım?
Önce gizlemeye çalıştıkları bildirimi spam mesajlar arasında arayın ve saklayın. Güvenlik uyarılarını, yeni cihaz girişlerini, e-posta/telefon numarası değişikliklerini, parola değişikliklerini/sıfırlamalarını veya satın almaları arayın. Gelen kutunuzun yanı sıra spam klasörünüzü de inceleyin. Mesajı bulamazsanız hassas hesaplarınızı (banka, sosyal medya, teknoloji hesapları vb.) olağan dışı faaliyetlere karşı kontrol edin. Parolalarınızı benzersiz ve güçlü parolalarla değiştirin ve ek oturum açma güvenliği için iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin.
E-posta bombardımanına uğradım. Yeni e-postaların tümünün aboneliğinden çıkmalı mıyım?
Hayır. Saldırganın gizlemeye çalıştığı güvenlik bildirimini veya dolandırıcılık uyarısını bulmak ve saklamak önemlidir. Mesajları ancak sorunun çözüldüğünden emin olduğunuzda temizleyin. İşlemi hızlandırmak için mesajları gruplar hâlinde silebilirsiniz (ortak gönderenleri, tarih aralıklarını, alan adlarını vb. arayın).
Biri sorunu çözmek için benimle iletişime geçerse ne yapmalıyım?
Bu kişi, sizden ücret almak ya da sizi kandırarak bilgisayarınıza uzaktan erişim yazılımı yükletmek isteyen bir dolandırıcıdır. Bu da kötü amaçlı yazılım bulaşmasına veya veri hırsızlığına yol açabilir. Telefonu hemen kapatın.