GÜVENLİK ÖNEMLİDİR
Bilgisayar korsanları tarafından kullanıcıları manipüle etmek, güvenlik açıklarını ve bilgi eksikliklerini kendi çıkarları için kullanmak için gerçekleştirilen birtakım eylemlere “sosyal mühendislik” adı verilir. Sosyal mühendisliğin ana türlerinden biri, her geçen gün daha sık karşılaştığımız kimlik avı (phishing) saldırılarıdır.
Verizon Data Breach Investigation 2022 raporuna göre veri sızıntılarının %20’si kimlik avı saldırısı içeriyordu.
Bu rakamlar, farklı kimlik avı türlerini bilmenin gerekliliği ve bu tehditten nasıl kaçınılacağı konusunda bizi uyarıyor. Daha iyi anlaşılabilmesi için makaleyi konulara ayırdık:
Oltalama olarak da bilinen bu saldırı bilgisayar korsanlarının kurbanlarını manipüle etmek ve onlardan hassas bilgiler sağlamak veya kötü niyetli bağlantılara tıklamak gibi belirli eylemleri gerçekleştirmelerini istemek için meşru varlıkları veya güvenilir kişileri taklit ettiği çok yaygın bir sosyal mühendislik türüdür.
Kimlik avı gibi sosyal mühendislik saldırıları, neredeyse tüm siber güvenlik olaylarında mevcuttur ve genellikle ağ saldırıları, kod yerleştirme ve kötü amaçlı yazılım gibi diğer tehditleri içerir.
Tipik olarak, siber suçlular kurbanlarından isimler, roller, ilgi alanları ve e-posta adresleri gibi verileri toplamak için sosyal medya gibi araçları kullanır.
Daha sonra bu bilgiler, bankalar, kurbanın işyeri veya kurbanın üniversitesi gibi güvenilir bir kurum adına sahte mesajlar oluşturmak için kullanılırlar.
Mesajlarda, kullanıcı adlarını, parolalarını ve banka bilgilerini içerebilecek gizli verileri toplamak için kullanıcıdan kötü amaçlı ekler indirmesi veya kötü amaçlı web sitelerine giden bağlantıları tıklaması istenir.
Bazı saldırganlar kimlik avı e-postalarında uygunsuz yazı tipleri, logolar ve düzenler kullanır, bu da onları tanımlamayı kolaylaştırır, ancak siber suçlular bu konuda giderek daha iyi hale geliyor ve mesajlarının gerçek görünmesini sağlıyor.
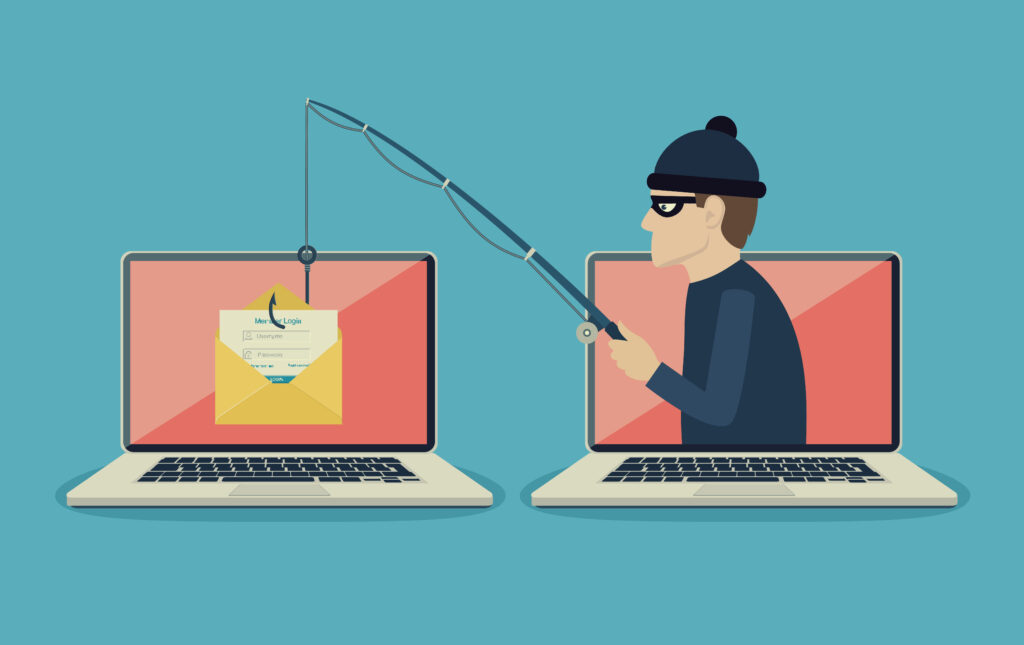
Siber suçluların kurbanlarını manipüle etmek için kullandıkları bazı kimlik avı türleri şunlardır:
Kullanılan türler arasında en yaygın olanıdır. Saldırganlar, kurbanlarının kişisel verilerine veya oturum açma kimlik bilgilerine erişmek için meşru bir varlığın kimliğine bürünür ve onları manipüle etmek için tehdit ve aciliyet duygusu içeren mesajlar kullanır.
Bu türde kullanılan bazı yaygın teknikler:
Hedefli Kimlik Avı da e-posta kullanan türler arasındadır, ancak bu model daha çok hedeflidir. Uygulamada, bilgisayar korsanları halka açık şirket verilerini toplamak için açık kaynak istihbaratını (OSINT) kullanır.
Daha sonra belirli kullanıcılara odaklanırlar, bu bilgileri kurbanları mesajın kuruluş içerisindeki birinden geldiğine inandırmak için kullanırlar ve böylece isteklerinin yerine getirilmesini kolaylaştırırlar.
Hedefli Kimlik Avı’nı tanımlamak için, içeriden gelen olağan dışı istekler, ortak klasör bağlantıları ve bir kullanıcı oturum açma kimliği ve parolası gerektiren belgeler hakkında bilgi sahibi olunması gerekir.
Balina Kimlik Avı, Dolandırıcılığı veya CEO Dolandırıcılığı olarak bilinen bu tür saldırılar, sosyal medya veya kurumsal web sitesi aracılığıyla kuruluşun CEO’sunun adını tespit edip, onlar gibi davranan bir mesaj göndererek kurbanlara istekte bulunmayı içerir.
Bu tür bir saldırıyı tespit etmek için, örneğin daha önce hiç bu tür mesaj göndermemiş kişiler tarafından yapılan anormal taleplere dikkat edilmelidir. Ayrıca, mesajın kişisel bir e-posta adresi aracılığıyla gönderilmediğini doğrulamak önemlidir.
Telefon dolandırıcılığı, bir siber suçlu kurbanlarının aciliyet duygusunu uyandırmak ve isteklerine yanıt vermelerini sağlamak için telefonla iletişime geçtiğinde gerçekleşen sesli kimlik avıdır.
Bu dolandırıcılığı tespit etmek için, kullanılan telefon numarasının alışılmadık veya bloke edilmiş bir yerden olup olmadığını, arama zamanının vergi beyannamesi gibi stresli bir olayla çakışıp çakışmadığını ve talep edilen kişisel verilerin olağandışı olup olmadığını kontrol etmek gereklidir.
Smishing, kullanıcıdan bir teslimatı değiştirmek gibi belirli bir eylemi gerçekleştirmesini isteyen metin mesajları gönderilmesi ile gerçekleşir. Sonuçta kullanıcının cihazına kötü amaçlı yazılım yüklemesi sağlanır.
Hizmetin gerçek web sitesindeki bilgilerin veya gönderici telefon numarasının kontrolü ile önlenebilir.
Pharming, tanımlanması en zor kimlik avı saldırı türleri arasındadır. Bir Etki Alanı Adı Sunucusunu (DNS) ele geçirmek ve web sitesi adresini giren kullanıcıyı kötü amaçlı bir etki alanına yönlendirmekten oluşur.
Kendinizi bu tür saldırılara karşı korumak için, HTTP değil HTTPS olan web sitelerini tercih etmeniz ve garip yazı tipleri, yazım hataları veya uyumsuz renkler gibi web sitesinin yanlış olduğuna dair göstergelere dikkat etmeniz gerekir.
Angler Phishing, kötü niyetli kullanıcıların kurbanlarını belirli eylemleri gerçekleştirmeye ikna etmek için bir sosyal medya uygulamasından bildirimler veya mesajlar gönderdikleri saldırı türüdür.
Bu gibi durumlarda kötü niyetli bağlantılar içeren bir gönderiye eklenmiş olabilecek bildirimler, uygulamayı pek kullanmayan kişilerden gelen direkt mesajlar ve direkt mesajlarda paylaşılan web sitelerine bağlantılar konusunda dikkatli olunması önerilir.
İşaretlere dikkat etmek, kurbanlarını manipüle etmek için farklı kimlik avı türleri kullanan kötü niyetli saldırganların eylemlerinden kendinizi korumanın bir yoludur. Tehdidin ana belirtileri şunlardır:
Tehdit gibi aciliyet duygusu uyandırmanın yolları ile eylemi teşvik eden mesajlar şüpheyle karşılanmalıdır. Sonuçta, bilgisayar korsanlarının amacı, kurbanlarının, gelen e-postadaki tutarsızlıkları bile fark etmeden, isteklerine hızlı bir şekilde yanıt vermelerini sağlamaktır.
Kimlik avının önemli bir özelliği, iletilerin yersiz bir dil ve üslup kullanıyor olmasıdır. Bu nedenle, bir arkadaşınızdan aşırı resmi bir tonda veya tanımadığınız birinden aşırı samimi bir mesaj alırsanız şüphelenin.
Alışılmadık isteklere sahip e-postalar genellikle kimlik avı saldırısıdır. Mağdur, örneğin normalde IT departmanı tarafından gerçekleştirilen bir eylemi kendisinin gerçekleştirmesini isteyen bir mesaj alabilir.
Genel olarak, kuruluşlar e-postalarının yazım denetimini yaparlar. Ayrıca bu tür saldırılar genellikle uluslararası kolluk güçleri tarafından erişilemeyecekleri Rusya ve Çin gibi ülkelerde yaşayan saldırganlar tarafından yapılır ve otomatik olarak Türkçe’ye çevrilir. Bu nedenle, kimlik avı saldırısına işaret edebilecek yazım ve dilbilgisi hatalarına dikkat etmek önemlidir.
Kimlik avı saldırılarını tespit etmenin başka bir yolu, gönderenin adresini önceki iletişimle karşılaştırmaktır, bu uyumsuzluğa işaret edebilir.
Gönderenin gerçek adresini görmek için e-postayı tıklamadan önce bağlantının üzerine gelin. Bu şekilde posta açılmadan adres görünecektir.
Siber suçlular genellikle yasal gibi görünen e-postalarla ilişkili sahte oturum açma sayfaları kullanır. Bu sayfalarda, kullanıcılar tarafından hiçbir şekilde sağlanmaması gereken mali bilgiler talep edebilirler. Öncelikle web sitesinin gerçekliğini kontrol edin.
Çalışanlarınızı eğitmek, kimlik avı saldırılarını önlemek için atmanız gereken ilk adımdır, sonuçta hazırlıksız kişiler kötü niyetli insanlar için kolay hedeflerdir. Bununla birlikte, sunulan eğitim geleneksel yaklaşımın ötesine geçmeli ve güncel ve karmaşık tehditleri içermelidir.
ESET’in hazırladığı ücretsiz Siber Güvenlik Eğitimi bu aşamada size yardımcı olabilir.
Genellikle spam ile ilişkilendirilen e-posta filtreleri, bu yeteneğin ötesine geçer ve kimlik avı saldırılarıyla ilgili tehditleri de gösterir. Uygulamada, bir e-posta filtresi kullanmak, kullanıcının çok sayıda kimlik avı e-postası almasını engelleyebilir.
Kuruluşların kimlik avını önlemek için e-postaları filtrelediğini bilen siber suçlular, web sitesi kodlarına saldırıyor.
Bu nedenle, son kullanıcılar için olası risklere işaret etmeleri için tarayıcılara web sitesi uyarıları eklemelisiniz.
Kötü amaçlı web siteleriyle ilişkili riskleri azaltmanın bir başka yolu da çalışanların belirli web sitelerine ve uygulamalara erişim taleplerini reddeden erişim kontrol listeleri oluşturmaktır.
Siber suçluların ana hedeflerinden biri kullanıcıların kimlik bilgilerini çalmaktır. Bu çok faktörlü kimlik doğrulaması (MFA) kullanılarak azaltılabilecek bir risktir.
Bu mekanizma, kullanıcının bildiği bir şeyi (parola gibi), sahip olduğu bir şeyi (token gibi) ve kim olduklarıyla ilişkili bir şeyi (parmak izi veya yüz tanıma gibi) birleştirerek kendilerini doğrulamak için iki veya daha fazla öğe kullanmasını gerektirir.
Web sitenizin sahte sürümlerini izleyen ve ortadan kaldıran çözümlere güvenebilirsiniz. Bu sayede çalışanlarınızın ve müşterilerinizin kötü niyetli bağlantılara tıklamasını engelleyebilirsiniz.
Kimlik avı saldırının işletmenizin üretkenliğini etkileyebilecek fidye yazılımları da dahil olmak üzere kötü amaçlı yazılımlarla ilişkilendirilmesi çok yaygındır. Bu nedenle bir veri yedekleme stratejisi izleyin.
Farklı kimlik avı türlerini engellemenin en etkili çözümlerinden biri, Windows ve Linux uç noktalarına uzaktan bağlı bilgisayarları korumanıza olanak tanıyan senhasegura GO Endpoint Manager’dır.
Bu makalede, sosyal mühendislik ve kimlik avının anlamını, bu siber saldırının nasıl çalıştığını, farklı kimlik avı türlerinin neler olduğunu ve bunları nasıl tanımlayabileceğinizi gördünüz.
Ayrıca Senhasegura GO Endpoint Manager‘ın özelliklerini ve bu tehdidin önlenmesine nasıl katkıda bulunduğunu da gösterdik.