SİBER GÜVENLİK
Geçtiğimiz günlerde bir siber güvenlik haberini okurken tek bir rakamın önünde durup kaldım: 119.000. Alışveriş dolandırıcılığı bu ölçeğe ulaştı — tek bir ağın işlettiği sahte mağaza sayısı.
Siber güvenlik haberlerinde büyük sayılar görmeye alıştık. Milyonlarca sızdırılmış kayıt, milyarlarca dolarlık zarar… Bir süre sonra bu rakamlar insanın gözünde birbirine karışıyor. Ama bu sayı farklıydı, çünkü kurban sayısı değildi. Saldırganın altyapısının sayısıydı.
Bunu okuduğumda ilk düşüncem şu oldu: ortada 119 bin dolandırıcı yok. Bir fabrika var.
Ve bu ayrım, yıllardır verdiğimiz tavsiyenin çoğunu işe yaramaz hâle getiriyor. Çünkü “dikkatli olun, siteyi kontrol edin” tavsiyesi, karşınızdakinin tek tek üretildiği varsayımına dayanır. Elinizde bir tane şüpheli site vardır, bakarsınız, tuhaf bir şey bulursunuz, vazgeçersiniz. Oysa seri üretim bandından çıkan bir şeyle uğraşıyorsanız kusur aramak işe yaramaz — çünkü fabrika kusurları çoktan ayıklamıştır.
Bu ağın adı DoppelCart. Güvenlik araştırmacılarının ortaya çıkardığı yapı şöyle işliyor:
Yaklaşık 118.787 alan adı tespit edilmiş, bunların 105 bin kadarı hâlâ ayakta. Ezici çoğunluğu .shop uzantılı — ve buradaki oran gerçekten düşündürücü: bu siteler, .shop uzantısındaki tüm internet sitelerinin %2,72’sini oluşturuyor. Yani o uzantıda gezinirken karşınıza çıkan her 37 siteden biri bu ağa ait.
Siteler sıfırdan tasarlanmıyor. Gerçek markaların ürün kataloğu, görselleri, ürün açıklamaları ve marka kimliği olduğu gibi kopyalanıyor. 44.182 farklı marka taklit edilmiş durumda. Bazı sitelerde görseller doğrudan gerçek şirketin sunucusundan yükleniyor — yani sahte mağaza, taklit ettiği markanın altyapısını kullanarak inandırıcı görünüyor.
Seri üretim olduğunun kanıtı teknik tarafta duruyor: doğrulanmış sitelerin %96’sı birebir aynı yapı dosyalarını paylaşıyor ve ağın tamamı yalnızca 27 farklı e-ticaret altyapısı üzerine kurulmuş. Bir tasarım, binlerce kopya. Müşteriyi çeken şey ise klasik: %65’e varan indirimler.
İşte sinsi kısım burada başlıyor. Bu sitelerin bir kısmı, iletişim sayfasına taklit ettikleri markanın gerçek destek adresini koyuyor. Yani siteyi kontrol etmek isteyen dikkatli kullanıcı, e-posta adresini aratıyor, gerçek şirkete çıkıyor ve “demek ki sahici” diye düşünüyor. Dikkatli olmak, burada tam tersi sonucu veriyor.
Ödeme sayfasına gelindiğinde toplananlar şunlar: kart numarası, son kullanma tarihi, güvenlik kodu, kart sahibinin adı, e-posta, telefon, adres — ve bankadan gelen tek kullanımlık doğrulama kodu. Bu veriler saldırganın sunucusuna gerçek zamanlı akıyor. Pratikteki anlamı önemli: bilgileriniz “Ödemeyi tamamla” düğmesine bastığınızda değil, siz formu doldururken gidiyor olabilir. Yani son anda şüphelenip sayfayı kapatmanız, kart bilgilerinizin gitmediği anlamına gelmiyor.
Şimdi asıl ilgimi çeken kısma geleyim. ESET Tehdit Raporu H1 2026’nın (Aralık 2025 – Mayıs 2026 dönemi) web tehditleri bölümünde iki rakam yan yana duruyor: web tehdidi engellemeleri %32 artmış, benzersiz URL engellemeleri ise %172.
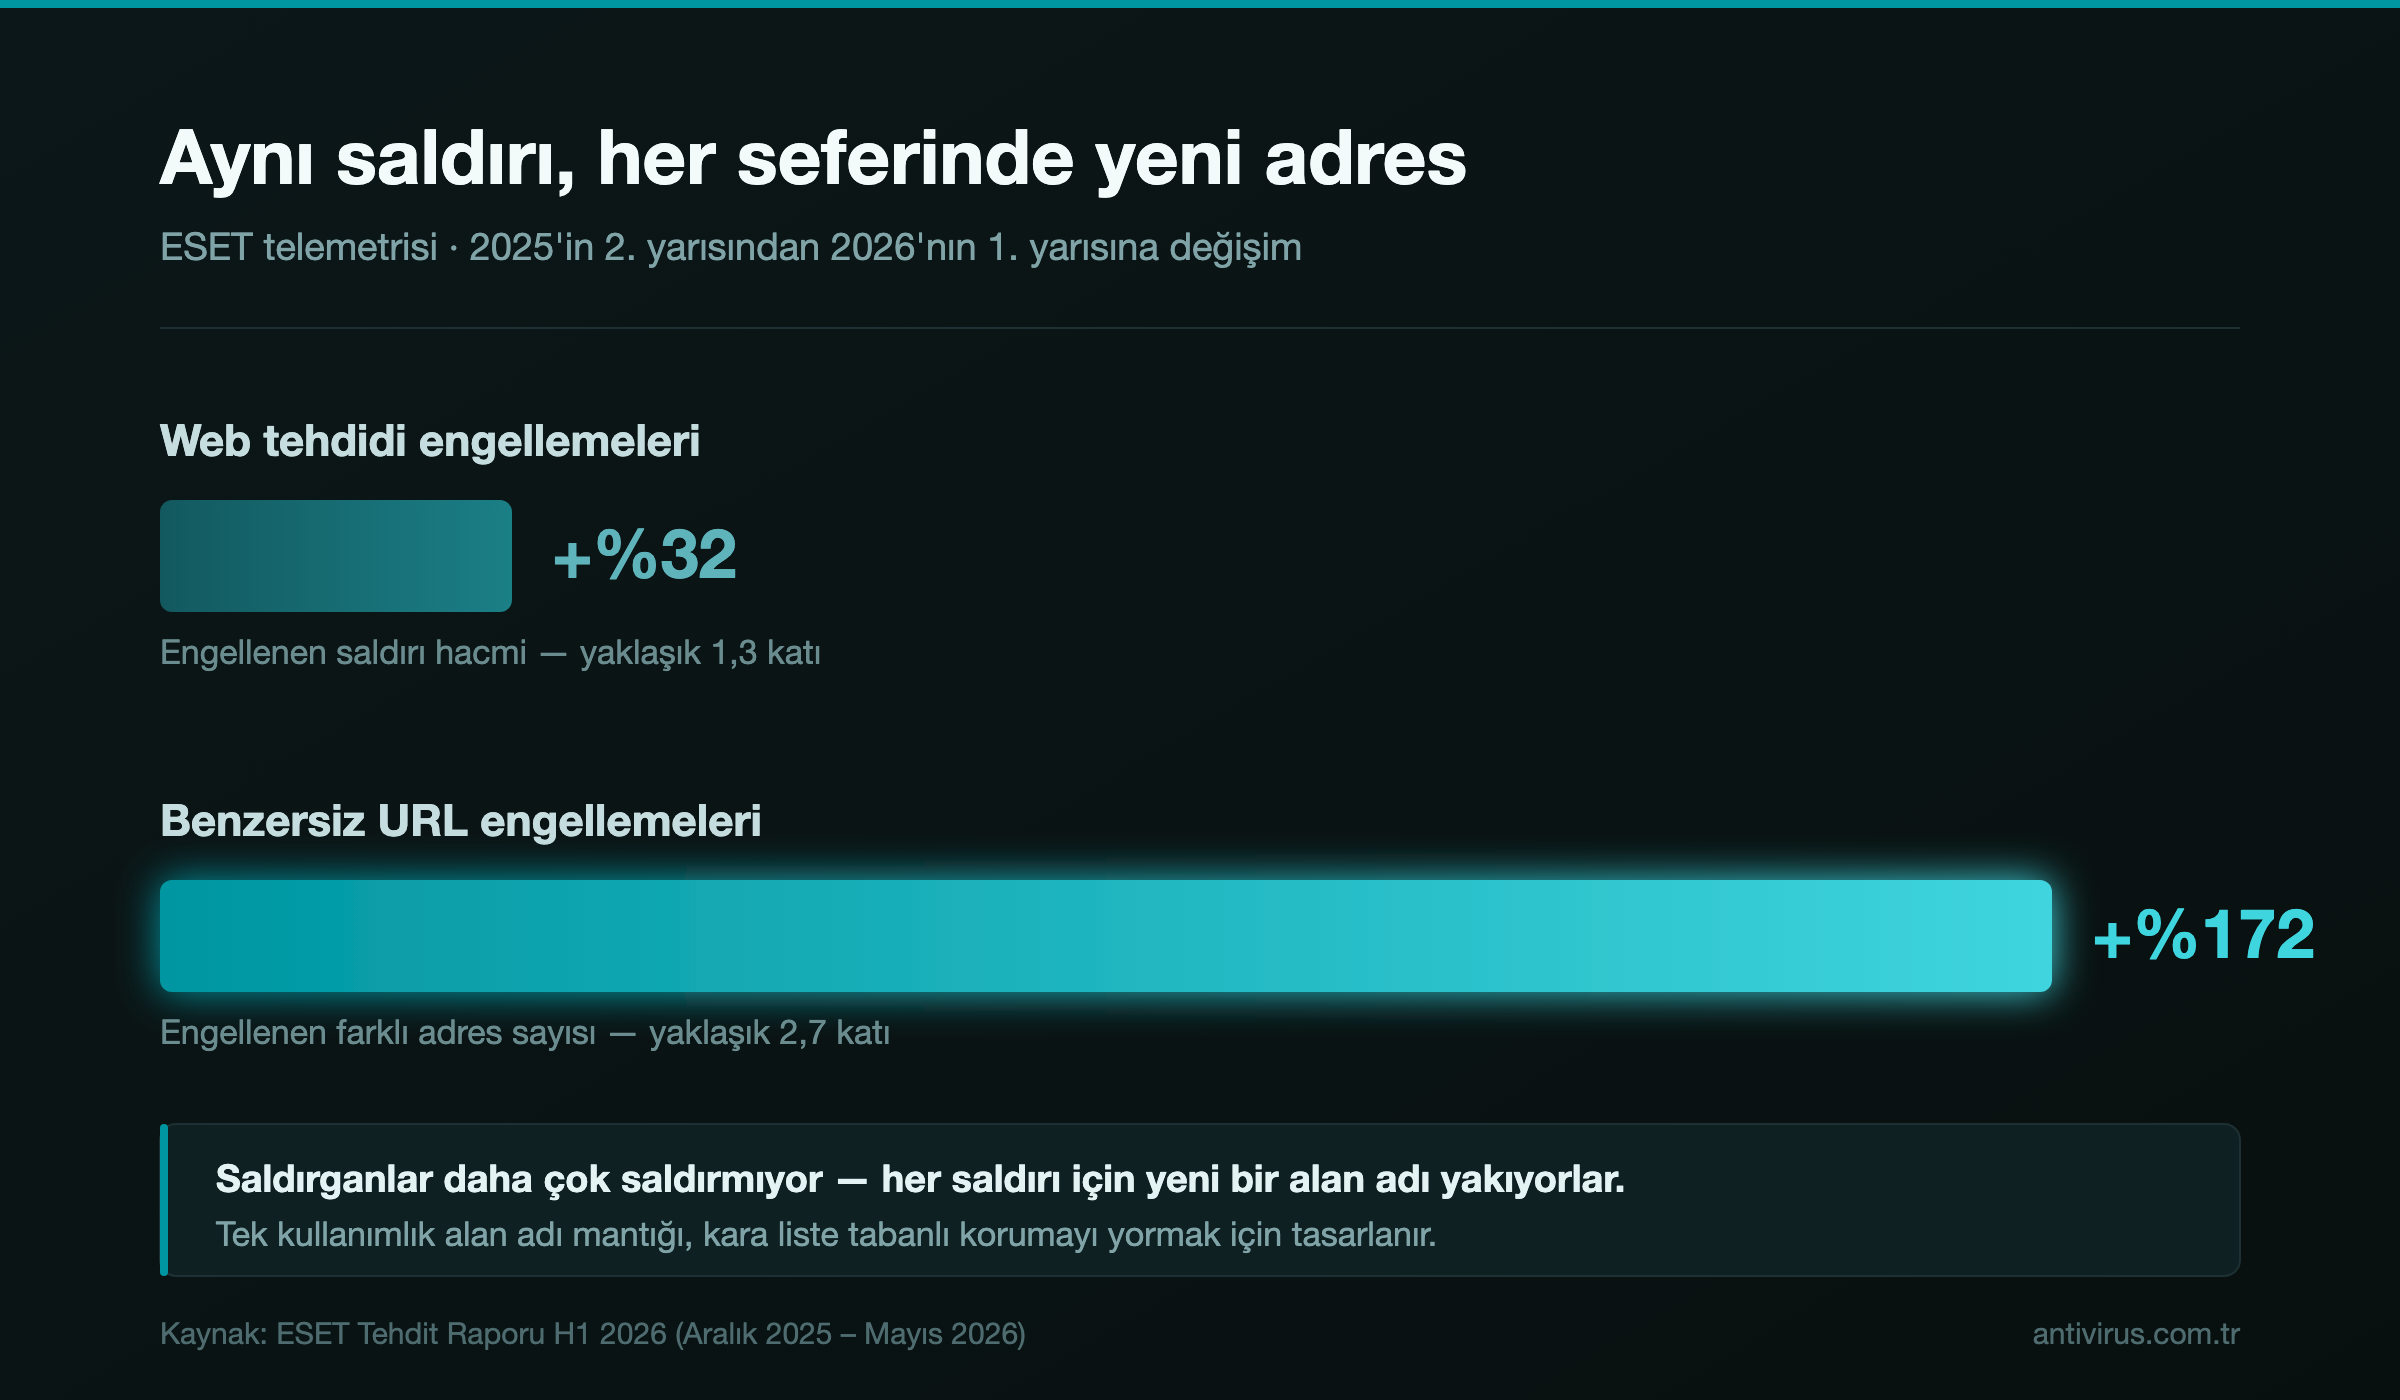
Bu iki sayının arasındaki makas, bence raporun en çok konuşulması gereken detayı. Şöyle okuyun: engellenen saldırı hacmi bir önceki yarıyıla göre yaklaşık 1,3 katına çıkmış. Ama engellenen farklı adres sayısı 2,7 katına çıkmış.
Saldırganlar daha çok saldırmıyor sadece. Her saldırı için yeni bir adres kullanıyorlar.
Bu, tam olarak bir klon mağaza fabrikasının bırakacağı izdir. Tek kullanımlık alan adı mantığı, kara liste tabanlı korumayı yormak için tasarlanmıştır: siz bir siteyi fark edip şikâyet edersiniz, kapatılması günler sürer, o günler içinde fabrika onlarcasını daha basmıştır. Savunma tek tek adres kapatma hızında çalışırken, saldırı üretim bandı hızında çalışıyor.
Aynı raporda bu tabloyu tamamlayan ikinci bir veri var. QR kod oltalaması — quishing — ESET telemetrisinde rekor seviyeye ulaşmış: tespit edilen oltalama e-postalarının yaklaşık %11’i QR kod içeriyor ve ayda ortalama 100.000 tespit kaydedilmiş, en yüksek hacim Nisan ayında. Microsoft da kendi telemetrisinde 2026’nın ilk çeyreğinde QR oltalamasında %146’lık çeyreklik artış bildirdi; yani bu tek bir üreticinin gördüğü bir sapma değil.
ESET raporunun burada verdiği örnek konumuza doğrudan bağlanıyor: saldırganlar QR kod sahtekârlığını fiziksel dünyaya taşımış durumda. Otopark ödeme makinelerine, kiralık bisikletlere, hatta sahte park cezası ve otoyol ihlal kâğıtlarına sahte QR kodlar yapıştırılıyor. Kodu okutup ödeme yapmaya çalışan kişi, kart bilgilerini sahte bir siteye giriyor.
Fark ettiniz mi? Varış noktası aynı: sahte bir ödeme sayfası. Değişen tek şey, oraya hangi kapıdan girdiğiniz. Kimi indirimli ürün reklamıyla geliyor, kimi otopark makinesindeki etiketle. Altyapı ortak, hikâye farklı.
Dürüst olmak gerekirse, DoppelCart ağının Türkiye ayağına dair yayımlanmış bir veri yok. Kaç Türkçe klon mağaza olduğunu, hangi yerli markaların kopyalandığını bilmiyoruz. Elimde “Türkiye’de şu kadar kişi mağdur oldu” diyebileceğim bir rakam yok ve olmayan rakamı varmış gibi yazmak istemem.
Ama şunu da net söyleyeyim: “veri yok” ile “risk yok” aynı şey değil. Buradaki boşluk, kimsenin Türkiye kırılımını saymamış olmasından kaynaklanıyor. Üstelik bu ağın yapısı zaten dile ve ülkeye kayıtsız. Katalog kopyalanıyor, metinler otomatik çevriliyor, ödeme sayfası standart şablondan geliyor. Yerelleştirme maliyeti neredeyse sıfır olan bir üretim hattı için Türkiye ayrı bir proje değil — sadece bir dil seçeneği.
Madde madde “güçlü parola kullanın” tavsiyesi vermeyeceğim, çünkü bu saldırıda parolanızın hiçbir önemi yok. Bunun yerine adımları çıkaralım. Alışveriş dolandırıcılığı sizi kart bilgilerinizi kaptırdığınız noktaya dört adımda götürüyor ve bu adımların her birinde durdurulabilir.
Bu siteleri arama yaparak bulmuyorsunuz; genellikle reklam olarak önünüze geliyorlar. Burada işe yarayan tek kural şu: indirim oranı ile o markayı ne kadar tanıdığınız ters orantılı çalışmalı. Hiç duymadığınız bir sitede %65 indirim, bilinen bir sitedeki %65 indirimle aynı şey değildir.
Türkiye’de burada elimizde çoğu ülkede olmayan bir kaldıraç var: ETBİS. Ülkemize yönelik satış yapan e-ticaret siteleri Ticaret Bakanlığı’nın Elektronik Ticaret Bilgi Sistemi’ne kayıtlı olmak ve doğrulama bilgisini sitede göstermek zorunda. Bu kaydı bakanlığın sistemi üzerinden sorgulayabiliyorsunuz. Klon fabrikası 119 bin site için tek tek yasal kayıt açamaz — bu, ölçeklenemeyen tek adım.
Ama bir uyarı: iletişim bilgisinin doğru görünmesi güvence değil. Yukarıda anlattığım gibi bu siteler gerçek markanın destek adresini kullanabiliyor. “E-postayı arattım, şirket çıktı” kontrolü sizi yanıltır.
Bankanızın gönderdiği tek kullanımlık doğrulama kodu (OTP), bankanın kendi doğrulama sayfasına girilir — mağazanın sayfasına değil. Ödeme akışı sizden o kodu mağazanın ekranında istiyorsa, orası sahtedir. Başka kontrole gerek yok.
DoppelCart’ın bu kodları da topluyor olması tam olarak bu yüzden önemli: 3D Secure sizi korur, ta ki kodu yanlış yere yazana kadar. Bir de pratik önlem: bilmediğiniz sitelerde bankanızın sanal kart / tek kullanımlık kart özelliğini kullanın, limitini işlem tutarı kadar ayarlayın. Kart bilgisi çalınsa bile çalınan şey ölü bir numara olur.
Kart bilgilerini girdiyseniz ilk 24 saat önemli. Bankayı arayıp kartı kapattırın, işlem itirazı kaydını açtırın, sitede bir hesap oluşturup parola belirlediyseniz o parolayı kullandığınız diğer yerleri değiştirin. Benzer bir durumda atılacak adımları kimlik avı bağlantısına tıkladıktan sonra yapılması gerekenler yazısında ayrıntılı anlatmıştım. Ve üründen ümidinizi kesin — bu sitelerin amacı ürün satmak değil, ödeme sayfasına ulaşmanızdı.
Ayrıca hiç sipariş etmediğiniz bir kargo elinize ulaşıyorsa konu farklı olabilir; onun için brushing dolandırıcılığı yazısına bakın.
Bu yazıyı bir işletme sahibi olarak okuyorsanız riskiniz farklı. Söz konusu ağda 44 binden fazla marka taklit ediliyor ve bunların çoğu kopyalandığından habersiz.
Kopyalanan taraf için ciro kaybı aslında en küçük sorun. Asıl sorun şu: mağdur olan müşteri sizi arıyor. Sizin sattığınızı sandığı ürün gelmiyor, parası gidiyor ve destek hattınızı arıyor. Sahte siteyi kuran kazanıyor, parayı müşteri kaybediyor, telefonu ise hiç ilgisi olmayan siz karşılıyorsunuz — üstelik itibar kaybı da sizin hanenize yazılıyor.
Yapılabilecekler sınırlı ama işe yarıyor: marka adınızı ve ürün görsellerinizi düzenli aralıklarla aratın, alan adı izleme servisleriyle markanıza benzeyen yeni kayıtları takip edin, tescilli markanız varsa kaldırma (takedown) talebi yolunu önceden öğrenin. Ama gerçekçi olalım: kaldırma süreci yavaş, fabrika hızlı. Bu yüzden en etkili savunma hukuki değil, iletişimsel — müşterilerinize tek resmî satış kanalınızın hangisi olduğunu sürekli ve net biçimde söylemek. Müşteri sizi nerede bulacağını biliyorsa klonun inandırıcılığı düşer.
KOBİ’lerin bu tür tehditlere hazırlık düzeyini merak ediyorsanız ESET KOBİ Siber Hazırlık Endeksi 2026 iyi bir başlangıç noktası.
Bu konuyu yazarken beni asıl rahatsız eden şey, klasik tavsiyelerin ne kadar yetersiz kaldığıydı. “Şüpheli sitelere girmeyin”, “adres çubuğunu kontrol edin”, “çok ucuzsa şüphelenin”… Bunların hepsi doğru, hiçbiri yeterli değil. Çünkü bu tavsiyeler, karşınızda tek bir sahte site olduğunu varsayar. Oysa alışveriş dolandırıcılığı artık öyle işlemiyor. Oysa ESET’in benzersiz URL engellemelerindeki %172’lik artışın anlattığı şey şu: artık tek tek sitelerle değil, adres üreten bir bantla karşı karşıyayız.
Bant hızını yenmenin yolu daha dikkatli bakmak değil; bu dört adımdan birinde şaşmaz bir kural uygulamak. O adım da ödeme: doğrulama kodunuzu yalnızca bankanızın sayfasına yazın, sanal kart kullanın. Sahte site ne kadar inandırıcı görünürse görünsün, bu iki alışkanlığın yanında etkisiz kalır. Alışveriş dolandırıcılığı, ancak siz doğrulama kodunu yanlış yere yazdığınızda tamamlanır.