 Fernando Tavella
13 Ekim 2026
22 dk okuma
Siber Güvenlik
MATCHBOIL: Yeni hileler, eski kötü niyetler
ESET Research, 2024’ten 2026’ya kadar UAC-0099’un MATCHBOIL indiricisinde meydana gelen değişiklikleri kayda alıyor.
ESET araştırmacıları, Rusya ile bağlantılı UAC-0099 APT grubu tarafından kullanılan, özel olarak geliştirilmiş bir C# indirme programı olan MATCHBOIL kötü amaçlı yazılımının gelişimini belgeledi. Bu kötü amaçlı yazılım, grubun C&C sunucusundan bir yük indirmek, onu yüklemek ve kalıcılığını sağlamak için kullanılıyor. MATCHBOIL ilk olarak Ağustos 2025’te CERT-UA tarafından belgelenmiş olsa da araştırmalarımız bu yazılımın en azından 2024 yılından beri geliştirilmekte olduğunu gösteriyor. Analiz ettiğimiz kötü amaçlı yazılımın en eski sürümleri Nisan 2024’e, en yenileri ise Nisan 2026’ya aittir. Bu blog yazısı, bu sürümleri kronolojik sırayla ele almakta ve kötü amaçlı yazılımdaki değişiklikleri açıklamaktadır. İndiricinin her yeni sürümü bir öncekinden daha gelişmiş olup, bu da MATCHBOIL’in UAC-0099’un araç setinin önemli bir parçası olduğunu göstermektedir.
Blog yazısının ana noktaları:
- MATCHBOIL, Rusya ile bağlantılı UAC-0099 grubu tarafından başka bir yükü indirmek, yüklemek ve kalıcı hâle getirmek için kullanılan bir C# indiricidir.
- Analiz edilen MATCHBOIL sürümleri, kod gizleme yönteminde bir değişiklik olduğunu göstermektedir: Başlangıçta Unicode sembollerinin yeniden adlandırılması kullanılırken şu anda Eziriz .NET Reactor gizleme aracı kullanılmaktadır.
- Zaman içinde MATCHBOIL’de, programın sanal ortamda çalıştırılıp çalıştırılmadığını belirlemeye yönelik çeşitli teknikler uygulanmıştır.
- MATCHBOIL, ilk olarak Ağustos 2025’te CERT-UA tarafından belgelenmiş olsa da keşfedilen bazı örneklerin derleme zaman damgalarına dayanarak MATCHBOIL’in Nisan 2024’ten beri geliştirilmekte olabileceğine inanıyoruz.
MATCHBOIL’in çeşitli sürümlerine yönelik araştırmamız, bu kötü amaçlı yazılımla ilgili iki örneğin VirusTotal’a yüklendiği Şubat 2026’da başladı. Her iki örnek de daha önce UAC-0099 ile ilişkilendirilen bir etki alanıyla iletişim kurduğundan konuyu daha yakından incelemeye karar verdik. Bu inceleme sonucunda (ESET telemetri verilerinde), Kasım ve Aralık 2025 tarihlerine ait, benzer kötü amaçlı davranışlar sergileyen örnekler keşfettik. Tüm bu örneklerin MATCHBOIL’in varyantları olduğuna inanıyoruz.
Daha kapsamlı araştırmalar, Nisan 2024’te derlenmiş ve Temmuz ile Ağustos 2025’te ESET telemetrisinde görülen daha da eski örnekleri ortaya çıkardı. CERT-UA’nın Ağustos 2025’te belgelediği, kamuya açık ilk MATCHBOIL örneklerinde bulunan zaman damgaları, bu örneklerin de 2024 ortasında derlendiğini gösteriyor; bu da UAC-0099’un o dönemde muhtemelen MATCHBOIL’i zaten geliştiriyor olduğu anlamına geliyor.
Topladığımız tüm indirici örneklerinden, UAC-0099’un gelecekteki saldırılar için MATCHBOIL’i sürekli olarak geliştirdiğini görüyoruz – Kasım 2025’ten önce derlenen veya tespit edilen örnekler, daha yeni olanlara kıyasla çok daha basit ve analizi kolaydı.
Telemetri verilerimizde gördüğümüz tüm MACTHBOIL kurbanları, Ukrayna’da çeşitli sektörlerde faaliyet gösteriyordu. Temmuz ile Ağustos 2025 arasında, birçok ulaştırma şirketinde indirme programının örneklerini tespit ettik. Aynı yılın Aralık ayında ise bir imalat şirketinde görüldüler. Daha sonra, Haziran 2026’da ESET telemetri sistemi, bu kez enerji sektöründeki bir şirkette yeni MATCHBOIL örnekleri kaydetti.
Şubat 2026’da VirusTotal’da bulunan iki örnek de Ukrayna’dan yüklenmişti.
UAC-0099 Profili
UAC-0099, Ukrayna’daki devlet kurumlarını, finans kuruluşlarını ve medya kuruluşlarını hedef alan bir siber casusluk grubudur. Hedefleme kriterlerine dayanarak, grubun Rusya’nın çıkarlarıyla uyumlu olduğunu düşünüyoruz. UAC-0099, Ukrayna’daki yıkıcı saldırılarıyla tanınan ve Rusya ile uyumlu bir grup olan Sandworm için ilk erişim aracısı olarak hareket edebilir.
Grup en azından 2022 yılından beri aktiftir ve ilk kez Haziran 2023’te CERT-UA tarafından rapor edilmiştir. MATCHBOIL’in yanı sıra grup genellikle C&C URL’lerinde “page” kelimesinin bulunmasından dolayı bu adı alan bir PowerShell indiricisi olan LONEPAGE’i de kullanmaktadır.
MATCHBOIL 101
MATCHBOIL, C&C sunucusundan başka bir yükü indirip yüklemek ve ardından kalıcılığını sağlamak amacıyla tasarlanmış bir C# indirme programıdır.
Bu kötü amaçlı yazılım, spearphishing e-postalarındaki kötü amaçlı bağlantılar aracılığıyla dağıtılır. Bağlantıya tıklandığında, kurbanın bilgisayarına MATCHBOIL’i indirip çalıştıran bir VBScript dosyası yükü içeren bir arşiv dosyası indirilir. Kötü amaçlı yükün etkili olabilmesi için kurbanın, komut dosyasını manuel olarak çalıştırması için yanıltılması gerektiği unutulmamalıdır.
Çalışma sırasında MATCHBOIL, %LOCALAPPDATA% konumunda bulunan belirli bir dizinin (adı her örnekte farklılık gösterir) varlığını kontrol eder. Bu dizin, yükün kurbanın makinesine yüklenmesi için kullanılır; dizin zaten mevcutsa kötü amaçlı yazılım sonlandırılır. Yürütme sırasında MATCHBOIL, kurban makinesinin CPUID’sini, BIOS seri numarasını ve diğer temel bilgileri elde eder; bu bilgiler, C&C iletişimi sırasında kurbanı tanımlamak için kullanılır.
MATCHBOIL daha sonra C&C sunucusuna üç adet HTTPS isteği gönderir; her birinin amacı farklıdır:
- İlk istek, C&C sunucusundan sayısal bir değer alır. MATCHBOIL, bu değeri ikinci istek için HTTP başlıklarından birinde bir değer olarak kullanır; bu HTTP başlığının adı, örneğe göre değişir. Bu sayısal değerin, C&C sunucusundan hangi yükün indirilmesi gerektiğini belirtmek için kullanılması mümkündür.
- C&C sunucusunun ikinci isteğe verdiği yanıt, HTML biçiminde olması beklenen bir kod parçasıdır. Kodun içine, kurbanın makinesine yüklenen onaltılık kodlanmış bir yük gömülüdür. Yanıttan yükü çıkarmak için MATCHBOIL, yine örneğe bağlı olan bir düzenli ifade kalıbı kullanır. Yük çıkarıldıktan sonra, onaltılık koddan baytlara dönüştürülür. Zaman içinde farklı düzenli ifadelerin kullanıldığını gördük ancak çoğu bir HTML etiket biçimi içerir; örneğin <script>(.*?)</script>.
- Üçüncü istek, C&C sunucusundan bir dize alır ve bu dize, yükün yüklendiği dizin içindeki bir dosyaya kaydedilir. Bu dosya, yükün yapılandırması olarak işlev görebilir. Önceki isteklerde olduğu gibi bu dosyanın adı da örneğe göre değişiklik gösterir.
Yaptığımız analiz sonucunda, çoğu durumda kurban bilgisayara yüklenecek onaltılık kodlu yükün, yalnızca UAC-0099 tarafından kullanılan ve ilk olarak CERT-UA tarafından belgelenen MATCHWOK adlı bir C# arka kapısı olduğunu tespit ettik.
C&C sunucusuyla iletişim sona erdiğinde, MATCHBOIL daha sonra çalıştırılmak üzere yüklenen yükü (bir PE dosyası) kalıcı hâle getirir. Kalıcılık mekanizması, zamanlanmış görevler aracılığıyla veya Windows kayıt defterine bir değer eklenerek kurulabilir.
MATCHBOIL’in kalıcılığı ise kötü amaçlı yazılımı indirmek ve yüklemek için kullanılan VBScript ile sağlanır. Son zamanlarda ESET telemetrisinde, MATCHBOIL’i çalıştıran bir C# yükleyicisini kalıcı hâle getiren ilgili bir VBScript örneği tespit ettik.
MATCHBOIL’in yapılandırması örneklerin içine sabit olarak kodlanmıştır ve C&C iletişimi, dizinler ve kurban makineye yüklenecek dosya adlarıyla ilgili dizeleri içerir. İlk örneklerde bu dizeler ikili dosyada şifrelenmiş olarak yer alırken en son örnekte ise açık metin olarak veya .NET Reactor gizleme aracı nedeniyle şifrelenmiş olarak bulunur.
MATCHBOIL’in Evrimi
Nisan 2024 tarihli zaman damgalarına sahip örneklerden Nisan 2026’da keşfedilenlere kadar, yaklaşık iki yıllık bir süre içinde ortaya çıkan MATCHBOIL örneklerini analiz ettik. Bu nispeten kısa zaman diliminde, UAC-0099’un indiricinin kodunda birçok iyileştirme yaptığını gördük; ana değişiklikler şunlarla ilgilidir:
- Genel mantık, yalnızca bir kez çalıştırılan tek seferlik bir indiriciden, 2025’in sonunda iki dakikalık bir zamanlayıcıyla çalıştırılarak C&C’den en son yükü alabilen bir yapıya dönüştü.
- Gizleme – yazdırılamayan Unicode karakterleri ve dize şifreleme algoritmalarının kullanılmasından Eziriz .NET Reactor gizleme aracına geçildi.
- Kalıcılık mekanizması – belirli bir kayıt defteri değeri ile zamanlanmış bir görevin birleşimini kullanmaktan (2024), yalnızca Run anahtarındaki bir Windows kayıt defteri değerini kullanmaya (Temmuz 2025) ve ardından zamanlanmış bir göreve (2025 sonu) geçiş.
- Savunma atlatma – 2025 sonlarından itibaren kademeli olarak, kötü amaçlı yazılımın bir sanal ortamda çalışıp çalışmadığını kontrol etmek için yöntemler eklenmesi.
- Kullanıcı aldatma – 2025 sonlarında, kullanıcı yükü çalıştırdığında görünen bir grafik kullanıcı arayüzü (GUI) eklenmesi ve 2026 başlarında bunun daha az göze çarpan bir sürüme değiştirilmesi.
Sonraki bölümlerde, derleme zaman damgalarına göre gözlemlenen tüm MATCHBOIL sürümlerini kronolojik sırayla inceleyecek ve ayrıntılı olarak açıklayacağız. Kötü amaçlı yazılımın kodunda sürekli değişiklikler olmasına rağmen amacı aynı kalmaktadır: C&C’den bir yük indirmek ve kalıcı hâle getirmek.
2024 örnekleri
Gördüğümüz en eski MATCHBOIL örneklerinin derleme zaman damgaları 2024 yılına aittir.
Bu örneklerdeki tüm C# sınıf ve yöntem adları, \uFDD1.\uFDD0 gibi yazdırılamayan Unicode sembolleri kullanılarak gizlenmiştir. İkili dosyalardaki dizeler, dizeyi şifresini çözmek için sayısal bir tohum kullanan bit kaydırma işlemleriyle XOR işleminin birleşiminden oluşan özel bir şifreleme algoritmasıyla şifrelenmiştir. Bu tohum, örneğe göre değişiklik gösterir.
Şekil 1, bu dönemdeki MATCHBOIL örnekleri tarafından kullanılan dize şifre çözme algoritmasının dekompile edilmiş hâlini göstermektedir.
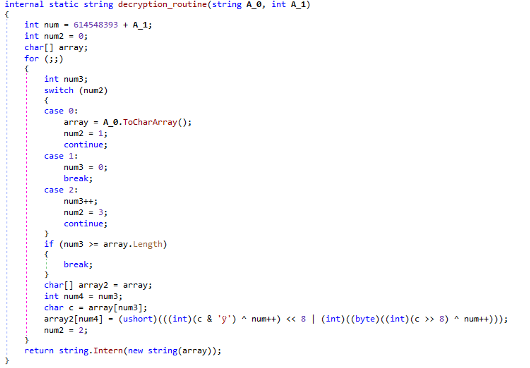
Şekil1 . MATCHBOIL dize şifre çözme rutininin dekompilasyonu
Daha önce de belirttiğimiz gibi, MATCHBOIL, C&C iletişimi sırasında kurban bilgisayarı tanımlamak amacıyla bu bilgisayardan bilgi toplar. C# sınıfı ManagementObjectSearcher’ı kullanarak çeşitli Windows Management Instrumentation (WMI) sorguları gerçekleştirir ve örneğin kurban bilgisayarın CPUID’sini veya BIOS seri numarasını alır. Şekil 2, bu bilgileri elde etmek için kullanılan mantığın derlenmemiş hâlini göstermektedir. MATCHBOIL’in sonraki sürümleri, kullanıcı adı ve ağ arabiriminin MAC adresi gibi kurban hakkında daha fazla bilgi elde eder.
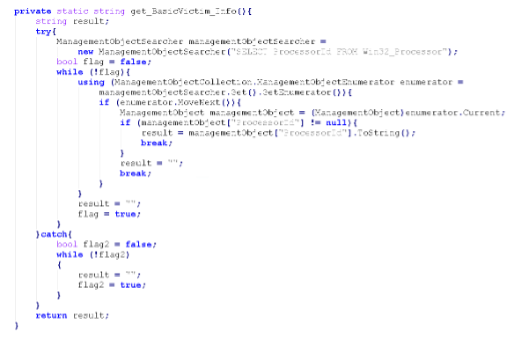
Şekil2 . Kurbanın makine bilgilerini elde etmek için kullanılan MATCHBOIL rutinine ait derlenmemiş mantık
MATCHBOIL 101 bölümünde açıklandığı gibi: C&C iletişimi başlamadan önce, kötü amaçlı yazılım yükün kurbanın makinesine zaten yüklenip yüklenmediğini kontrol eder. Bunu, yükün yüklenmesi için kullanılan dizinin varlığını ve yükün kendisini kontrol ederek yapar.
Yük mevcut değilse MATCHBOIL, C&C sunucusuna üç HTTPS isteğinden oluşan C&C iletişimini başlatır. 2024 örneklerinde, kötü amaçlı yazılım, önceden elde edilen kurban bilgilerini içeren SN (muhtemelen seri numarası anlamına gelir) adlı özel bir HTTP başlığı ve özel karakterler içerebilen 25 karakter uzunluğunda bir dizeyle doldurulmuş User-Agent adlı bir HTTP başlığı kullanır.
İlk istek yürütüldüğünde, C&C sunucusu sayısal bir değerle yanıt verir; bu değer, ikinci istekte Count adlı başka bir özel HTTP başlığının değeri olarak kullanılır. Bu değer, C&C sunucusunun kurban makinesine hangi yükün indirileceğini belirlemek ve/veya isteğin MATCHBOIL’den geldiğini ve başka bir hizmetten gelmediğini doğrulamak için kullanabileceği bir kimlik gibi görünmektedir.
Kötü amaçlı yazılımın mantığına göre, C&C sunucusunun ikinci isteğe vereceği yanıtın, yükün onaltılık kodlanmış hâlini içeren bir HTML kodu biçiminde olması beklenir. MATCHBOIL, yanıt gövdesinden yükü alır ve ardından bunu, sabit kodlanmış belirli bir dosya adıyla belirtilen dizine yükler. 2024 örneklerinde tam yol %LOCALAPPDATA%\DeviceMonitor idi.
Üçüncü istek, yükün kurulduğu dizin içinde config.ini adlı bir dosyada saklanan bir dizeyi alır. Bu, büyük olasılıkla yük için bir yapılandırma dosyasıdır.
C&C iletişimi tamamlandığında MATCHBOIL kurban bilgisayarda yükün kalıcılığını sağlar. İncelenen 2024 örnekte, MATCHBOIL kalıcılığı iki yolla sağlar: HKCU\Software\Microsoft\Windows\CurrentVersion\Run anahtarı altında DeviceMonitor adlı bir kayıt defteri değeri oluşturmak ve Updates\CheckTask adlı bir zamanlanmış görev oluşturmak.
Son olarak, bu bölümde bahsedilen tüm mantık bir C# ana sınıfı içinde yer almaktadır. Bu sürümde MATCHBOIL, tek seferlik bir indirici olarak çalışır ve yüklenen yükü çalıştırmak için kalıcılık mekanizmalarına güvenir.
Temmuz 2025 örnekleri
Temmuz 2025 örnekleri ile 2024 örnekleri arasında çok fazla önemli değişiklik yoktur.
Kötü amaçlı yazılımın mantığındaki en büyük değişiklik, kodun Task kütüphanesini kullanarak asenkron görevler aracılığıyla yürütülmesidir. Bu, bir sonraki görevin yürütülmesinin bir önceki görev tamamlanana kadar devam etmediği anlamına gelir; örneğin, MATCHBOIL C&C’ye ilk isteği gönderdiğinde, ilki tamamlanana kadar ikinci isteğe geçmez.
2024 örneklerinin aksine, MATCHBOIL’in bu sürümü, SN HTTP başlığı için kurbanın makinesi hakkında daha fazla bilgi toplar: BIOS’un seri numarası, ilk veya varsayılan ağ arabiriminin fiziksel adresi ile bilgisayarın modeli ve üreticisi.
Kalıcılık söz konusu olduğunda, bu sefer kalıcılık Run anahtarındaki Windows kayıt defteri girdileri aracılığıyla sağlanmaktadır.
MATCHBOIL’in bu örneklerindeki son dikkat çekici değişiklik, kötü amaçlı yazılımın kurulumundan sonra ManagementClass aracılığıyla bir Win32_Process nesnesi oluşturarak yükünü çalıştırmasıdır.
Kasım ve Aralık 2025 örnekleri
Bu bölümde belgelenen örnekler, Kasım ve Aralık 2025’te ESET telemetrisinde keşfedilmiştir. Bu örneklerin zaman damgaları geçersiz olsa da analizimiz, söz konusu sürüme kıyasla önemli değişiklikler sergiledikleri için Temmuz 2025’teki örneklerden daha yeni olduklarını güçlü bir şekilde göstermektedir.
İlk olarak, UAC-0099, yazdırılamayan Unicode sembolleri ve dize şifrelemesine dayalı gizleme yöntemlerini kullanmak yerine, bunları Eziriz .NET Reactor gizleme aracıyla değiştirmiştir. Bu gizleme aracı, kod sanallaştırma ve kontrol akışı gizleme gibi birçok özelliğe sahiptir; bu da MATCHBOIL’in analizini daha karmaşık hâle getirebilir.
Kötü amaçlı yazılımı daha da gizlemek amacıyla operatörler ayrıca kurbanların MATCHBOIL’i manuel olarak çalıştırmaları durumunda kendilerine gösterilen bir günlük ajanda biçiminde bir grafik kullanıcı arayüzü (GUI) eklemişlerdir. Şekil 3‘te görüldüğü gibi, bu “ajanda”nın görünümü, her ikisi de “Today” başlıklı iki metin alanının varlığı ve pencere adındaki yazım hatası (bu hatadan programın süt ürünleri tüketimini planlamak için kullanılması gerektiği anlaşılıyor), bu hilenin etkisini bir ölçüde azaltmaktadır.
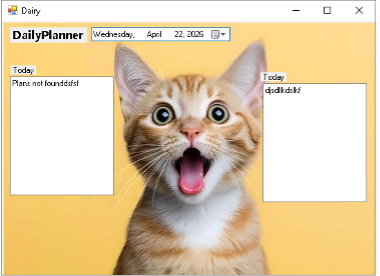
Şekil3 . MATCHBOIL’in doğrudan çalıştırılması sırasında görüntülenen yanıltıcı GUI
Kötü amaçlı faaliyetlerini gerçekleştirmek için MATCHBOIL’in bu sürümü-auto argümanıyla başlatılmayı bekler. Bu argüman mevcut değilse bu durum kötü amaçlı yazılımın manuel olarak çalıştırıldığı anlamına gelir ve kurbanın ekranında GUI görüntülenir. Argüman mevcutsa MATCHBOIL Global\PlannerAssistant adlı bir mutex oluşturmaya devam eder. Muhtemelen GUI programının temasına uymak amacıyla 2025 sonlarında ortaya çıkan örneklerin yükü %LOCALAPPDATA%\MeowCheck\ dizinine kurulur ve MeowMeowProgramm.exe dosya adına sahiptir.
Mutex’i oluşturduktan sonra MATCHBOIL, Windows olay günlüklerini almak için .NET EventLogReader sınıfı aracılığıyla *[System/EventID=6013] sorgusunu kullanarak, bir sanal ortamda mı yoksa başka bir özel analiz ortamında mı çalıştığını belirler. ID 6013 altında kaydedilen olaylar, sistemin son önyüklemeden bu yana ne kadar süredir çalıştığını bildirir. MATCHBOIL, kurban makinenin çalışma süresini elde etmek amacıyla bu günlükleri taramak için kullandığı iki düzenli ifadeye sahiptir:
- uptime\sis\s(\d+)\sseconds
- работоспособного\sсостояния\s(\d+)\sсек
İkinci düzenli ifade Rusça yazılmıştır ve makine çevirisi ile operational\sstate\s(\d+)\ssec olarak çevrilir.
MATCHBOIL, çalışma süresi değeri en az 7.200 saniye (iki saate eşittir) olan en az üç olay tespit ederse bir sanal ortamda veya başka bir özel analiz makinesinde çalışmadığını varsayar.
Ayrıca .NET sınıfı Debugger’daki IsAttached özelliğini kontrol ederek bir hata ayıklayıcıya bağlı olup olmadığını da kontrol eder. Bağlı değilse MATCHBOIL’in C&C iletişim mantığını her iki dakikada bir çalıştıran bir zamanlayıcı oluşturur. Bu, tek seferlik indirici davranışını değiştirdiği için MATCHBOIL’in mantığında ilginç bir değişikliktir. Artık C&C sunucusuyla iletişimi sürdürebilir; bu sayede mevcut en son yükü indirebilir veya C&C sunucusuyla ilk iletişimde bir sorun olması durumunda, MATCHBOIL daha sonraki isteklerle yükünü C&C sunucusundan alabilir.
Bu kontroller tamamlandıktan sonra MATCHBOIL, aynı SN ve User-Agent HTTP başlıklarını kullanarak C&C sunucusuna her zamanki üç isteği yürütmeye devam eder; ancak ikinci istekte sayısal değer için kullanılan HTTP başlığı Answer’dır.
Bu örneklerin bazılarında (örneğin SHA-1: F886B615CB9E23EAD2718FF2A61155ACFB04CE9E), C&C iletişimi ile yükün HTML kodunda kalıcı hâle getirilmesi ve buradan alınması için kullanılan mantık, AdditionalLib.dll adlı bir DLL dosyasında bulunur. Bu dosya, MATCHBOIL’in bulunduğu dizine yüklenir.
Şekil 4, üst kısımda bu MATCHBOIL örnekleri grubunda kullanılan ikinci HTTPS isteğinin derlenmemiş kodunu, alt kısımda ise 2024 tarihli daha eski bir örnekten alınan aynı HTTPS isteğini göstermektedir. Kodun gizlemesinin kaldırılmış olduğuna dikkat edin.
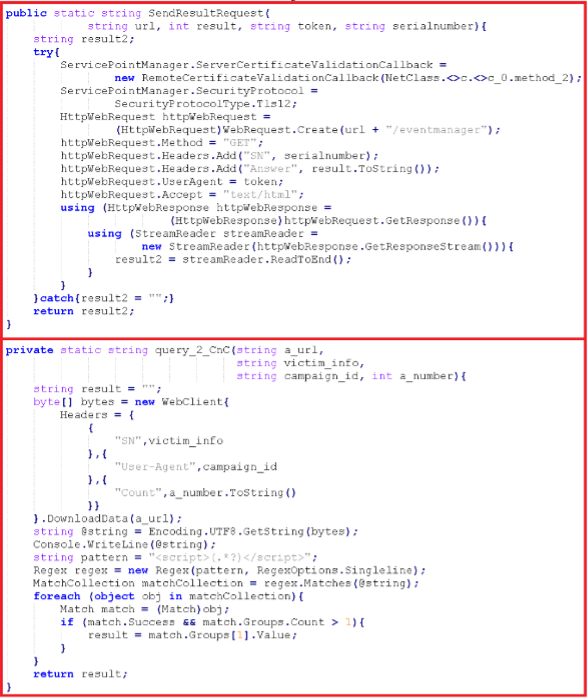
Şekil4 . İkinci istek için 2025 (üstte) ve 2024 (altta) tarihli MATCHBOIL örneklerindeki mantığın karşılaştırılması
Ayrıca MATCHBOIL’in ikinci isteğin yükünü C:\Users\<kullanıcı adı>\Pictures dizininde WallpappersSet.jpg adlı geçici bir dosyaya kaydettiğini de gördük.
Üçüncü isteğe verilen yanıt, C:\Users\Public\Libraries dizininde config.library-ms adlı bir dosyaya kaydedilir. Daha eski örneklerde bu yanıt, yükün kurulduğu dizin içinde config.ini dosya adıyla kaydedilmişti.
Yükün kalıcılık mekanizması da değişmiştir; bu durum, grubun sürekli olarak belirli bir mekanizmadan diğerine geçtiğini göstermektedir. Bu sürümde, kötü amaçlı yazılım her yedi dakikada bir çalışan UpdateCheckers\DailyPlanner adlı bir zamanlanmış görev oluşturur.
2026 Örnek
2026 yılında şu ana kadar birkaç farklı MATCHBOIL örneği tespit ettik. Şubat ayında, önceki sürüme kıyasla çoğunlukla küçük değişiklikler içeren bir örneği (SHA-1: 1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE) ilk kez keşfettik. Bu değişikliklerden biri, MATCHBOIL’in kötü amaçlı kodunu çalıştırıp çalıştırmayacağının kontrolüne yapılan bir ayarlamadır: Operatörler, önceki komut olan-auto ile birlikte çalıştırılan-plans argümanını eklemişlerdir.
Aynı ayın ilerleyen günlerinde, başka bir örnek (SHA-1: C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC) keşfettik. Bu örnekte, kötü amaçlı faaliyeti yürütmek için kullanılan argüman-renew’dir; bu argüman mevcut değilse veya farklıysa MATCHBOIL, Şekil 5‘te gösterilen GUI’yi görüntüler. Bu sefer, kullanıcı tarafından sağlanan düzenli ifadeler veya bir desene göre metin dosyalarında arama yapabilen bir yardımcı programdır; bu da operatörlerin, Şekil 3‘teki günlük planlayıcının ötesine geçtiklerini göstermektedir.
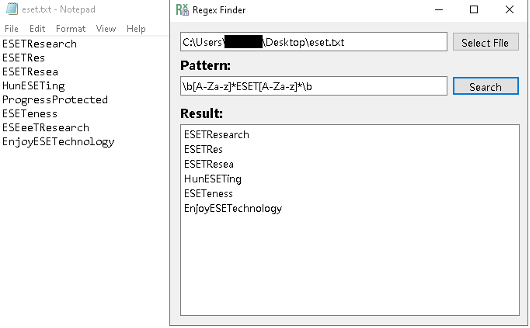
Şekil5 . Kurbana gösterilen GUI
2026 yılında keşfettiğimiz en son varyant Nisan ayına aittir ve SHA-1 değeri050926727CDD74F0B3A8A098E60B76D10FB06B14’tür. Bu, bir MATCHBOIL örneğinin özel bir C# yükleyici tarafından yürütülen bir DLL dosyası olması açısından bir ilk teşkil etmektedir; önceki tüm örnekler, bazen kötü amaçlı yazılımın mantığının bir kısmını içeren bir DLL ile birlikte gelen EXE dosyalarıydı. CERT-UA da bu varyantı MATCHBOIL.V2 olarak adlandırarak açıklamıştır.
Bu en yeni varyant, sanal bir ortamda çalışıp çalışmadığını belirlemek için ek bir kontrol daha eklemiştir: işletim sisteminin kurulum tarihinin, MATCHBOIL örneğinin çalıştırıldığı tarihten 10 gün veya daha fazla eski olup olmadığını kontrol eder. Daha önce de belirtildiği gibi, bu koşul doğruysa MATCHBOIL sonlandırılır.
Bu kötü amaçlı yazılım sürümünde, indirilen yük, %LOCALAPPDATA%\SMTPClient dizinine SMTPClientApplication.exe adlı bir dosya olarak kurulur. Bu dizini ve dosya adını 2025 yılının sonunda kullanılanlarla karşılaştırırsak kurbanın bilgisayarında yükün gizlenmeye çalışıldığı görülür; zira SMTPClientApplication.exe, MeowMeowProgramm.exe adlı bir program dosyasına kıyasla çok daha az dikkat çeker.
Kalıcılık mekanizması olarak, kötü amaçlı yazılım MailClient adlı bir dizin altında Checker adlı zamanlanmış bir görev kullanır.
Önceki örneklerde bahsettiğimiz, kurban bilgisayardan bilgi elde etmeye yönelik mantık ve yük ile potansiyel yapılandırmasını elde etmeye yönelik düzenli ifadeler gibi diğer MATCHBOIL mantıkları büyük ölçüde değişmemiştir.
Ağ Altyapısı
UAC-0099, C&C sunucularını barındırmak için BitLaunch gibi sanal özel sunucuları ve sunucuları gizlemek için Cloudflare gibi bulut hizmetlerini kullanır. Bu sunucular HTTP ve HTTPS kullanır. Ayrıca TLS sertifikalarının Let’s Encrypt ile oluşturulduğunu ve bu sertifikaların diğer etki alanlarında yeniden kullanılmadığını da gördük.
Sonuç
Nisan 2024’ten Nisan 2026’ya kadar MATCHBOIL örnekleri üzerinde yaptığımız inceleme, kod düzeyindeki yapıdan .NET Reactor obfuscator kullanımına kadar birçok değişikliği ortaya çıkardı; bunların tümü nispeten kısa bir sürede hayata geçirildi. Bu durum, UAC-0099 operatörlerinin indirme aracını iyileştirmeye büyük ilgi duyduğunu göstermektedir; bu ilgi, yalnızca güvenlik çözümleri tarafından tespit edilmekten kaçınmakla kalmayıp, gelecekteki saldırılarda araç setlerinin önemli bir parçası olarak kullanmak amacıyla da ortaya çıkmaktadır.
IOC’ler
Kapsamlı bir tehlike göstergeleri (IoC) ve örnek listesi GitHub depomuzda bulunabilir.
Files
| SHA-1 | Filename | Detection | Description |
| B6569B0050B864C4A0D32326954BC2D3852A3958 | PlannerLibrary.dll | MSIL/Agent.XXC | MATCHBOIL DLL with C&C and payload persistence logic. |
| A926889BAB31F3C34663D18C05C4E862EF367028 | AnimalUpdater.exe | MSIL/Agent_AGen.DGX | MATCHBOIL downloader. |
| 026F892630D0A4FE854A75984695BA99AF0022C4 | bootloader.exe | MSIL/Agent.XPZ | MATCHBOIL downloader. |
| F886B615CB9E23EAD2718FF2A61155ACFB04CE9E | PlannerAssistantManager.exe | MSIL/Agent.XXC | MATCHBOIL downloader. |
| 1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE | PlannerAssistantManager.exe | MSIL/Agent.XXC | MATCHBOIL downloader. |
| C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC | RegularExpressionExplorer.exe | MSIL/Agent.YBX | MATCHBOIL downloader. |
| 6D72B56B86FD5ED9BD188C8C88CFC69476F836E7 | HelpersLibraries.dll | MSIL/Agent.XXC | MATCHBOIL downloader DLL version. |
Network
| IP | Domain | Hosting provider | First seen | Details |
| N/A | virtualdailyplanner[.]pro | N/A | 2025‑11‑10 | MATCHBOIL C&C server hidden behind Cloudflare. |
| N/A | telemetry-conf[.]com | N/A | 2025‑08‑12 | MATCHBOIL C&C server hidden behind Cloudflare. |
| 64.95.10[.]223 | flycloud-service[.]com | BL Networks | 2026‑03‑03 | MATCHBOIL C&C IP, VPS. |
| 64.95.13[.]210 | airarticlegenerate[.]com | BL Networks | 2025‑05‑07 | MATCHBOIL C&C IP, VPS. |
MITRE ATT&CK Teknikleri
Bu tablo, MITRE ATT&CK çerçevesinin 19. sürümü kullanılarak oluşturulmuştur.
| Tactic | ID | Name | Description |
| Resource Development | T1588.002 | Obtain Capabilities: Tool | UAC‑0099 used Eziriz .NET Reactor to obfuscate MATCHBOIL. |
| T1583.003 | Acquire Infrastructure: Virtual Private Server | UAC‑0099 uses VPSes as MATCHBOIL C&C servers. | |
| T1587.003 | Develop Capabilities: Digital Certificates | UAC‑0099 uses Let’s Encrypt TLS certificates for MATCHBOIL C&C servers. | |
| T1583.001 | Acquire Infrastructure: Domains | UAC‑0099 registers domains that are used for MATCHBOIL C&C communication. | |
| T1587.001 | Develop Capabilities: Malware | UAC‑0099 has developed its own malware, such as MATCHBOIL. | |
| Execution | T1106 | Native API | MATCHBOIL uses Windows APIs for communication to the C&C server. |
| T1047 | Windows Management Instrumentation | MATCHBOIL uses WMI queries to obtain system information about a victim’s machine. | |
| Persistence | T1547.001 | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | MATCHBOIL has persisted its payload via a Windows registry Run entry. |
| T1053.005 | Scheduled Task/Job: Scheduled Task | MATCHBOIL and its payload persist via a scheduled task. | |
| Stealth | T1622 | Debugger Evasion | Some MATCHBOIL variants can check whether they are attached to a debugger. |
| T1678 | Delay Execution | MATCHBOIL abuses the Sleep API to delay execution. | |
| T1140 | Deobfuscate/Decode Files or Information | MATCHBOIL decrypts its strings at runtime, which can be used for C&C communication or the directory for installing the payload. | |
| T1497.001 | Virtualization/Sandbox Evasion: System Checks | MATCHBOIL queries Windows event logs to detect whether it is being executed in a sandboxed environment. | |
| T1036.005 | Masquerading: Match Legitimate Name or Location | MATCHBOIL has used the filename Thumbs.db for its downloaded payload. | |
| Command and Control | T1573.002 | Encrypted Channel: Asymmetric Cryptography | MATCHBOIL uses TLS for encrypting its C&C communication. |
| T1132.001 | Data Encoding: Standard Encoding | MATCHBOIL receives its payload hex encoded during C&C communication. | |
| T1071.001 | Application Layer Protocol: Web Protocols | MATCHBOIL uses HTTPS for C&C communication. |