SİBER GÜVENLİK
ESET Research, yeni bir Exchange e-posta toplama modülü, benzersiz bir C&C mekanizması ve gelişmiş .NET yürütme hileleri içeren Turla’nın Cereal araç setini anlatıyor
Ele geçirilmiş bir Exchange sunucusunda en ilginç faaliyet, her zaman bir kullanıcının gelen kutusuna düşen mesaj değildir.
Bir ülkenin devlet dairesinde bir yetkili, uluslararası bir askerî ittifaktaki bir meslektaşına e-posta gönderiyor. Mesaj, tam da olması gerektiği gibi bir Microsoft Exchange sunucusu üzerinden gidiyor ve hiçbir şey şüpheli görünmüyor. Ancak e-posta binadan çıkmadan önce bir kod parçası sessizce mesajı inceliyor, ilginç olduğuna karar veriyor ve meraklı gözlere iletilmek üzere bir kopyasını ayırıyor; orijinal e-posta ise yoluna devam ediyor.
28 Kasım 2025’te Kazakistan’daki bir devlet kurumunun Exchange sunucusuna bu tür bir kod yükleyen araç setini bulduk. Başlangıçta birbirinden ayrı şüpheli bileşenler gibi görünen şey, kısa sürede daha önce belgelenmemiş bir araç setini ortaya çıkardı: Microsoft Exchange sunucularında çalışmak, komutları almak, bunları bellekte yürütmek, ele geçirilen kuruluşun haritasını çıkarmak ve seçili e-posta mesajlarını toplamak üzere tasarlanmış modüler .NET kötü amaçlı yazılımlarından oluşan bir koleksiyon. Tespitlerimizde ince ayar yaptıktan sonra aynı araç setini, 23 Aralık 2025’te ele geçirilen Romanya’daki bir devlet kurumunda bulduk. Burada araç seti, Kuzey Atlantik Antlaşması Örgütüne (NATO) ve Avrupa Birliğine (AB) gönderilen ya da bunlardan alınan e-postaları belirleyecek şekilde yapılandırılmıştı.
Araçlar, verileri ve kodu taşınmak üzere paketleme tekniği olan serileştirmeye (serialization) büyük ölçüde dayandığı için onlara “Cereal” ön ekiyle başlayan adlar verdik. Bu araç setini öne çıkaran şey, Exchange’in iç işleyişine dair derin bilgi gerektiren yeni tekniklerle alışılmadık .NET yürütme yöntemlerini bir araya getirmesi.
Bu araç setinin en ilginç yönlerinden biri, bulamadığımız şey: Harici komuta ve kontrol (C&C) altyapısı. Bunun yerine, üstüne tuz biber ekercesine, kurbanın ele geçirilen Exchange sunucusu C&C altyapısı olarak kullanılıyor.
Cereal’i, Turla ile kamuoyunda ilişkilendirilen başka bir bileşenin eş zamanlı kullanımına ve eski Turla kötü amaçlı yazılımlarıyla kavramsal benzerliklere dayanarak yüksek güvenle Rusya bağlantılı APT grubu Turla’ya atfediyoruz. Teknik analizin tamamına teknik raporumuzdan ulaşabilirsiniz.
Bu yazının öne çıkan noktaları:
Snake olarak da bilinen Turla en az 2004’ten bu yana aktif ve yaygın olarak Rusya Federal Güvenlik Servisinin (FSB) bir parçası olduğu değerlendiriliyor. Grubun olağan hedefleri, başta Avrupa, Orta Asya ve Orta Doğu olmak üzere hükûmetler, diplomatik misyonlar ve savunma kuruluşları. Turla’nın cephaneliğinin büyük bir kısmını WeLiveSecurity’de belgeledik. 2025’te ayrıca Turla ile Gamaredon arasındaki alışılmadık iş birliğini aktardık.
Cereal araç seti, Turla’nın Microsoft Exchange sunucuları etrafında kurgulanmış yavaş, dikkatli ve uzun vadeli bir sızma gerçekleştirme becerisini gösteriyor.
Cereal tarafından ele geçirilen ve Turla’nın bilinen hedefleriyle yakından örtüşen coğrafyalarda bulunan iki ulusal devlet kurumu tespit ettik. ESET telemetrisine göre 2022’den bu yana Turla’nın hedef aldığı ülkelerin yaklaşık %70’i eski Sovyet cumhuriyetleri veya bir zamanlar Sovyetler Birliği ile yakın ilişki içinde olan Avrupa ülkeleri. Doğrulanan iki saldırının coğrafi dağılımı Şekil 1‘de gösteriliyor.
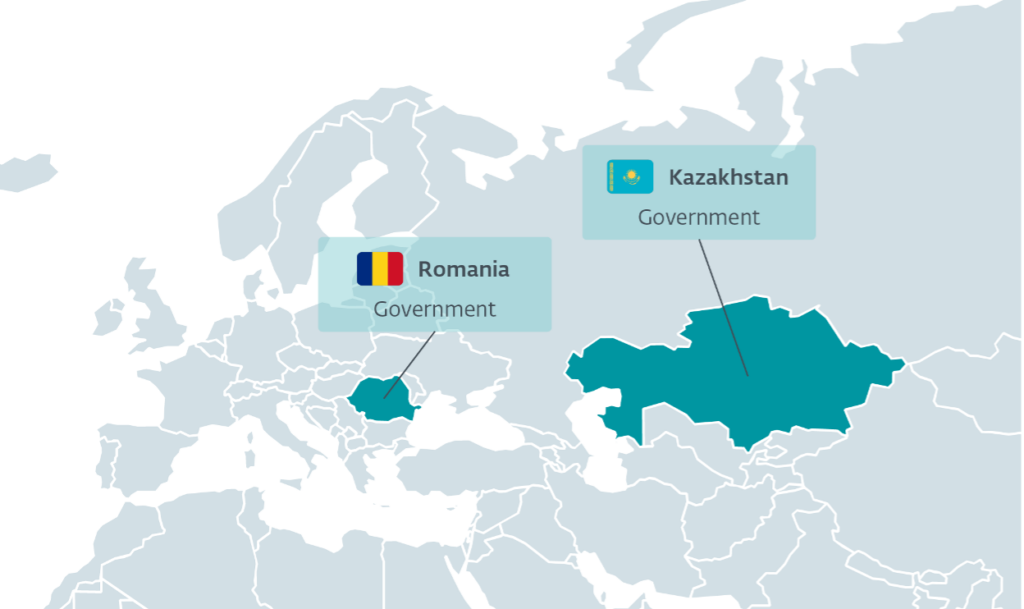
Şekil 1. Turla’nın Cereal araç setinin ele geçirdiğini gözlemlediğimiz ülkeler ve sektörler
Romanya vakası dikkat çekici; çünkü bileşenlerden biri olan CerealBox, NATO ve AB kurumlarının adreslerini içeren mesajları toplayacak şekilde yapılandırılmıştı. Bu odak, Rusya’nın uzun süredir devam eden istihbarat öncelikleriyle örtüşüyor. Bölgesel gerginliklerle de ilgili olabilir: Romanya, 2025’in başından bu yana Rus dronlarının topraklarının yakınına veya içine düştüğü çeşitli olaylar bildirdi. Bu olaylar, Romanya makamlarının sert tepkilerine ve Karadeniz bölgesinde bir NATO misyonu çağrılarına yol açtı.
Kazakistan’daki saldırı da önemli bir siyasi bağlamda gerçekleşti. Haberlere göre Kazakistan, Ocak 2026’dan bu yana Rusya’nın Ukrayna’yı tam ölçekli işgalinin ardından ülkede görece güvenli bir sığınak bulmuş olan bazı Rus sürgünleri ve rejim karşıtlarını sınır dışı etmeye başladı. Kazakistan’daki bir devlet kurumunun ele geçirilmesi, operatörlerin Kazakistan makamlarının bildiği ancak henüz herhangi bir sınır dışı etme listesinde yer almayan Rus muhaliflerini görmek istediği bir senaryoyla örtüşüyor.
Dikkat çekmeye değer bir ayrıntı daha var. Kazakistan’daki faaliyetler, Rusya’da ve bazı komşu ülkelerde hâlâ kutlanan gayriresmî bir bayram olan Eski Yeni Yıl’ın ertesi günü, 15 Ocak 2026’da ani bir artış gösterdi. Kötü amaçlı yazılımlar bayram kutlamaz ama operatörleri kutlar.
Bulduğumuz ilk bileşenler klasik bir arka kapıya benzemiyordu. Belirgin, tek parça bir implant, yerleşik bir komut listesi ya da basit bir sinyal gönderme (beaconing) örüntüsü yoktu. Bunun yerine faaliyet, uzmanlaşmış bileşenlerden oluşan bir zincir olarak ortaya çıkıyordu: Diskte şifrelenmiş yükler, başka .NET derlemelerinin içine gömülü .NET derlemeleri, şüpheli DLL’leri yükleyen meşru Windows süreçleri ve orada olmaması gereken kodu çalıştıran Exchange hizmetleri.
Bu zincirin yeniden oluşturulması, birkaç tekrarlanan tasarım ilkesi etrafında kurulmuş modüler bir araç setini ortaya çıkardı: Yükleri şifreli tutmak, mümkün olduğunca yürütmeyi bellekte gerçekleştirmek, ele geçirilen Exchange sunucusunu yeniden kullanmak ve komutları ayrı .NET derlemeleri olarak iletmek. Şekil 2, araç setinin gözlemlenen tüm bileşenleri arasındaki ilişkileri gösteriyor.
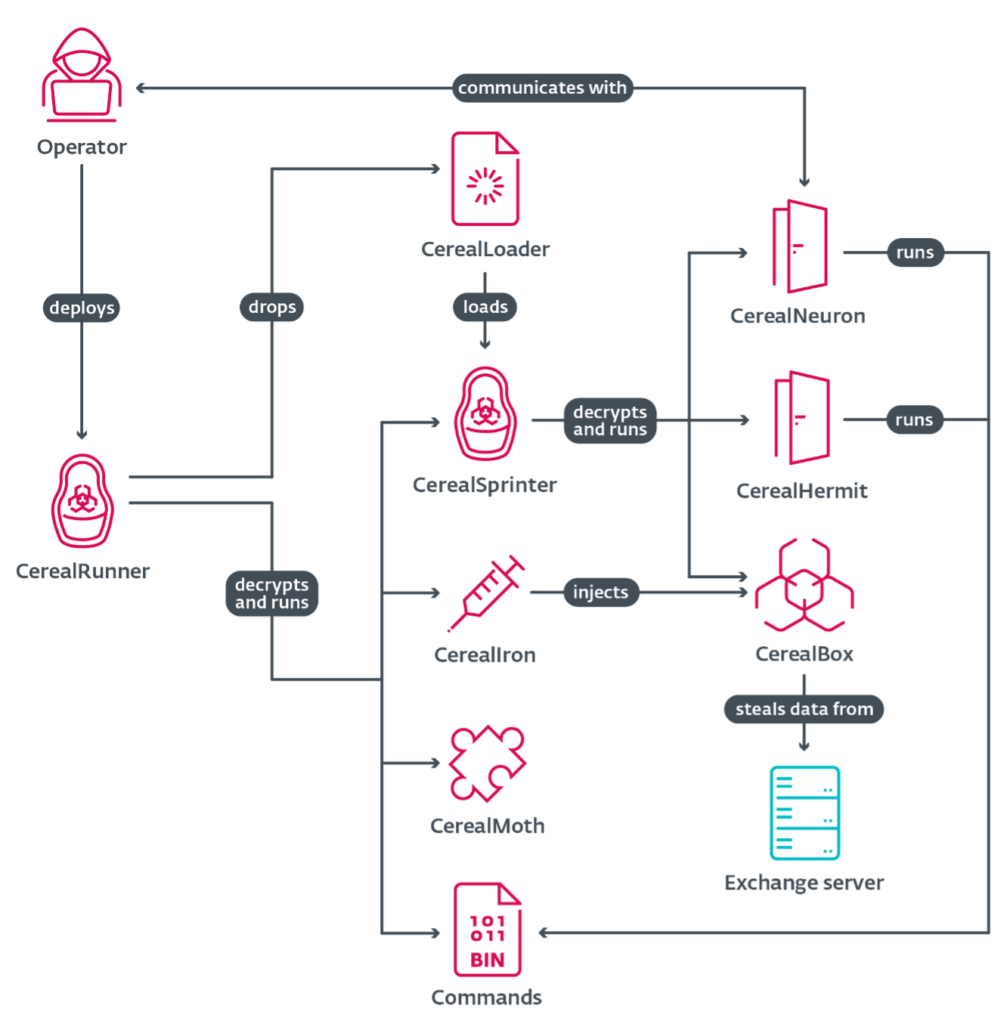
Şekil 2. Gözlemlenen saldırılarda kullanılan bileşenler
Başlıca bileşenler şunlardır:
Bu kampanyanın en dikkat çekici yönü, bulamadığımız şey; saldırganın kontrolündeki bir sunucu.
Çoğu arka kapı, operatörleriyle düzenli aralıklarla iletişim kurar. Bu davranış, savunma ekiplerinin tespit edip engellediği izler bırakır: Alan adları, IP adresleri, barındırma sağlayıcıları, zamanlama örüntüleri. Cereal araç setinin ana arka kapısı CerealNeuron ise bunların hiçbirini yapmıyor. Dışarıya bağlantı başlatmak yerine gelen istekleri bekliyor.
CerealNeuron, ele geçirilen Exchange sunucusunda çalışıyor ve sıradan Exchange trafiği gibi görünen yollardaki gelen web isteklerini pasif olarak dinliyor. Gözlemlediğimiz yollardan bazıları:
Güvenlik duvarı günlüklerinde veya trafiği inceleyen bir analistin gözünde bu yollara yapılan istekler, meşru Outlook Web Access, Autodiscover ve ActiveSync trafiğiyle karışıp gidiyor. Bu yollardan birindeki bir kaynağa yönelik istek doğru şekilde şifrelenmişse ve çeşitli bütünlük kontrollerinden geçerse CerealNeuron isteğin şifresini çözüyor, içeriği bir komut olarak değerlendiriyor ve çalıştırıyor. İstek hatalı görünürse CerealNeuron istemciyi meşru görünümlü bir Exchange hata sayfasına yönlendiriyor.
Bunun önemli sonuçları var:
Şekil 3, operatörler ile CerealNeuron arasındaki iletişim akışını gösteriyor.
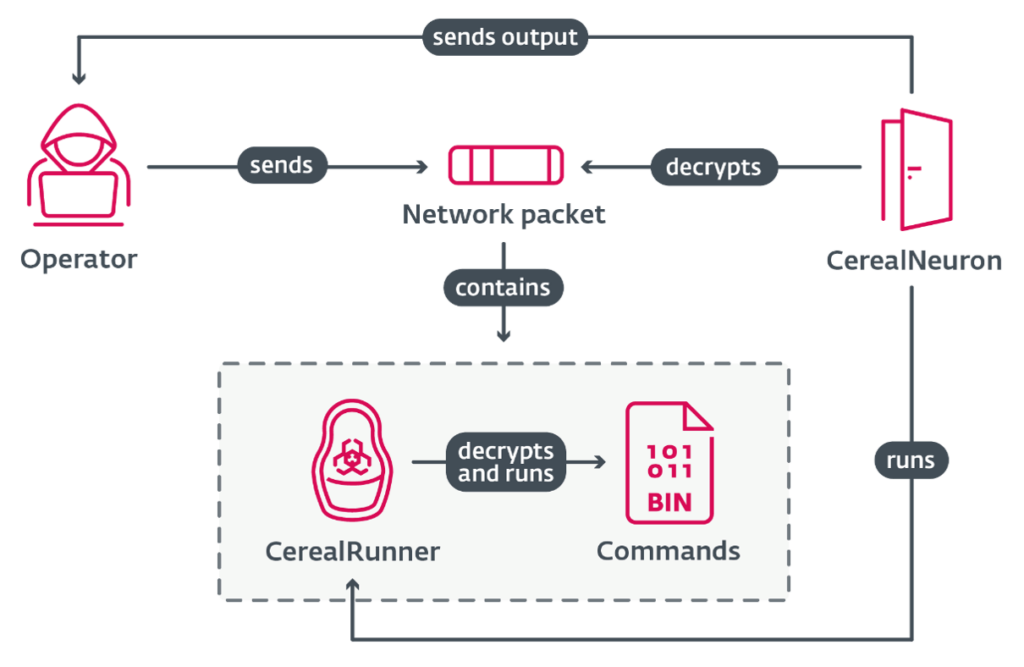
Şekil 3. Komut yürütme için operatörler ile CerealNeuron arasındaki iletişim akışı
Ele geçirilmiş bir Exchange sunucusunu merkezî operasyon üssü olarak kötüye kullanmak, yalnızca birkaç APT grubunun kullandığı nadir bir teknik. Turla geçmişte bu yaklaşımın farklı türevlerini kullandı. Cereal’de kurbanın Exchange sunucusuna güvenmek, saldırgana ait özel bir altyapı ihtiyacını ortadan kaldırıyor.
Araç seti ayrıca bir yedek mekanizma da sunuyor. CerealHermit, ağ bileşenleri çıkarılmış bir CerealNeuron varyantı. Web isteklerini beklemek yerine diskteki şifrelenmiş komut dosyalarını okuyor ve şifrelenmiş sonuçları yeniden diske yazıyor. Bazı sızmalarda iki arka kapı birlikte yerleştirildi. Bu da operatörlere hedeflerine ulaşmak için birbirinden bağımsız iki yol sağladı.
Turla’nın operatörleri, olası tüm komutları içeren tek bir büyük arka kapı yerine her komutu kendi küçük, derlenmiş .NET programı olarak iletiyor.
Temel yürütme bileşeni CerealRunner. Bu bileşen, çalıştırmak için gereken bağımsız değişkenlerle birlikte başka şifrelenmiş .NET programlarını da içinde taşıyor. Çalıştırıldığında yüklerini açıyor, bellekte çalıştırıyor ve çıktılarını aynı hat üzerinden geri döndürüyor; böylece CerealNeuron çıktıyı şifreleyip geri gönderebiliyor.
İki sızmada çok sayıda CerealRunner ikili dosyası tespit ettik. Bunlar aynı yapıyı paylaşıyor ancak her bir görevi uygulayan küçük kod parçasında farklılaşıyor.
Komutlar arasında şunlar yer alıyor:
Her biri belirli bir görev için derlenmiş, neredeyse birbirinin aynısı olan bu kadar çok ikili dosya, operatörlerin komutların derlenmesini ve paketlenmesini otomatikleştiren dâhilî bir çerçeveye sahip olduğuna güçlü bir şekilde işaret ediyor. Modüler ve birbirinin yerine kullanılabilen bileşenler etrafında kurulmuş bir kod tabanıyla birlikte ortaya çıkan izlenim, gevşek bir betik koleksiyonundan çok olgun ve iyi tasarlanmış bir platform.
Cereal’i son dönemdeki APT vakalarının çoğundan ayıran şey, Windows’un ve Exchange’in kendisinin büyük bir kısmına güç veren Microsoft yazılım çerçevesi .NET‘in iç işleyişinden ne kadar derinlemesine yararlandığı.
Normalde .NET programları, bir programın talimatlarını çalıştırılmadan hemen önce makine koduna dönüştüren Ortak Dil Çalışma Zamanı (CLR) üzerinden çalışır. Bu sürecin tamamı standart analiz araçları tarafından görülebilir. Cereal ise defalarca bu standart ve gözlemlenebilir yolların dışında çalışıyor.
CerealLoader, diske şifrelenmemiş biçimde yazılan tek Cereal bileşeni. Bir .NET kaynak koda dönüştürücüsünde (decompiler) giriş noktası kodu neredeyse hiçbir şey yapmıyor ve kötü amaçlı yönteme konulan kesme noktası hiçbir zaman tetiklenmiyor.
Gerçekte CerealLoader, .NET çalışma zamanı normal talimatlarını çalıştırmaya başlamadan önce bile düşük seviyeli, makineye özgü yerel kodu çalıştırıyor. .NET belirtiminin nadiren kullanılan bir özelliği olan Vtable Fixups’ı kötüye kullanarak yerel koddan, programın başka hiçbir bölümünün çağırmıyor gibi göründüğü bir .NET yöntemine gizli bir köprü kuruyor. Yalnızca .NET tarafını inceleyen bir analist, hiçbir şey yapmıyormuş gibi görünen bir kod görüyor. Oysa o noktada asıl yük çoktan çalışmış oluyor.
CerealLoader kendini yerel koddan başlatabildiği için operatörler onu, .NET tabanlı olmayan meşru Windows süreçlerinin yükleyeceği konumlara bırakabiliyor. Bir yürütme zincirinde CerealLoader, C:\Windows\System32\wbem\ içine ncobjapi.dllolarak yerleştirilmişti ve Windows Yönetim Araçları (WMI) hizmeti tarafından otomatik olarak yükleniyordu. Bir diğerinde aynı klasördeki wbemcomn.dll dosyasını taklit ediyordu. Kötü amaçlı DLL meşru işlev çağrılarını ilettiği için etkilenen süreç normal şekilde çalışmaya devam ediyor.
Başlatma performansını iyileştirmek için .NET, yaygın kütüphanelerin önceden derlenmiş sürümlerini bir sistem klasöründe önbellekte tutar. Bir program bu kütüphanelerden birini istediğinde çalışma zamanı önce önbelleği kontrol eder ve bir eşleşme varsa derlemenin kodunu JIT ile derlemek yerine önbellekteki sürümü yükler. Operatörler, kötü amaçlı CerealLoader dosyalarını Microsoft.Exchange.Search.Mdb.ni.dll gibi adlarla bu önbelleğe yerleştirdi. Exchange ilgili kütüphaneyi istediğinde çalışma zamanı bunun yerine kötü amaçlı sürümü yükledi. Kötü amaçlı dosya gerçek bir yedek kod içermediği için .NET, asıl işlevsellik için sessizce gerçek kütüphaneye geri dönüyor; ancak bundan önce saldırganların yerel giriş noktası kodu çalışmış oluyor. Bir örnekte kötü amaçlı kod yalnızca üst süreç Exchange’in arama hizmeti olduğunda etkinleşiyor.
Bu tekniklerin her biri .NET belirtiminin daha az bilinen bölümlerinde belgelenmiş durumda. Alışılmadık olan, bunların tek bir araç setinde bu kadar bilinçli biçimde bir araya getirilmesi ve özellikle Microsoft Exchange’in içinde gizlenmek için kullanılması.
En yeni tekniği kullanan Cereal bileşeni, Microsoft Exchange için geliştirilmiş bir e-posta toplama modülü olan CerealBox.
Turla daha önce de Exchange sunucularını hedef aldı. Bunun yöntemlerinden biri, geliştiricilerin istenmeyen posta filtreleme gibi görevler için e-posta akışına bağlanmasını sağlayan meşru bir Exchange özelliği olan aktarım aracılarının (transport agents) kötüye kullanılmasıydı. Ancak kurulu aktarım aracıları Exchange yapılandırmasında görünür izler bırakır.
CerealBox daha gizli bir yaklaşım kullanıyor. Kendini kaydettirmek yerine doğrudan e-posta akışını yöneten Exchange süreci EdgeTransport.exe içine enjekte ediliyor. Ancak bu noktaya ulaşmak kolay değil: CerealBox, Şekil 4‘te gösterilen, iç içe geçmiş Cereal bileşenlerinden oluşan karmaşık bir zincirle iletiliyor.
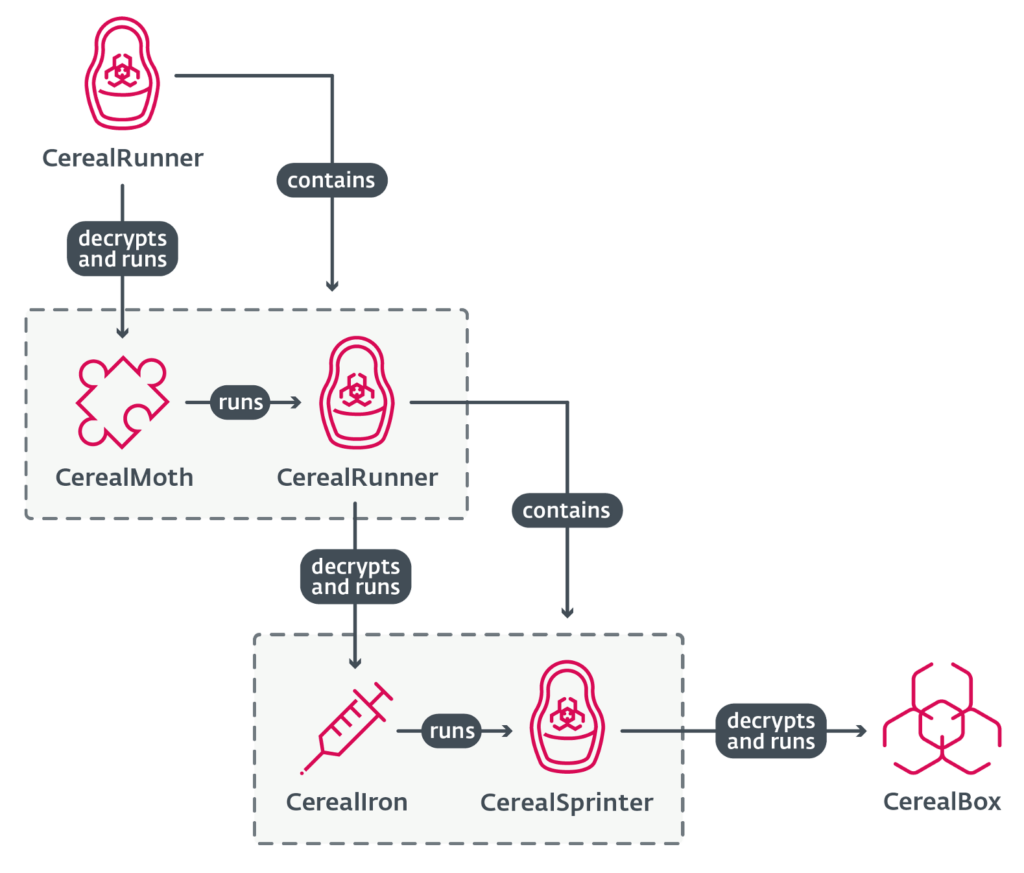
Şekil 4. CerealBox’ı çalıştırmak için CerealIron’u ileten, gözlemlenen yürütme zinciri
İçeri girdikten sonra CerealBox, Exchange’in dâhilî yapılarına erişiyor, mevcut aktarım aracılarını buluyor ve bunların işleyicilerini kötü amaçlı kodla sarmalıyor. Sarmalayıcılar önce CerealBox’ın kendi mantığını çalıştırıyor, ardından kontrolü orijinal koda geri veriyor. E-posta akışı normal şekilde devam ediyor. Exchange yapılandırmasının hiçbir yerinde yeni bir aracı görünmüyor. Kısacası CerealBox yeni bir aracı eklemiyor; bellekte yüklü mevcut aracıları ele geçiriyor.
Posta akışını görebilen CerealBox, ilgi çekici mesajları seçiyor. Bir mesajın seçilmesi için .doc, .docx veya .pdf eki bulunması ve yok sayma listeleriyle eşleşmeden sabit kodlanmış birkaç listeden (gönderen adresleri, alıcı adresleri, konu alt dizeleri veya ek adları) en az biriyle eşleşmesi gerekiyor. İlgi çekici mesajlar sıkıştırılıyor, şifreleniyor ve diskteki dosyalarda hazır bekletiliyor. Operatörler daha sonra bu dosyaları sızdırmak ve silmek için sıradan CerealNeuron komutlarını kullanıyor.
Exchange aktarım hizmetine enjekte olup posta akışını içeriden kancalamak, daha önce hiçbir kötü amaçlı yazılım ailesi için belgelenmemiş yeni bir teknik. Bu teknik, Exchange’in posta hattının içeride nasıl yapılandırıldığına dair derin bir anlayış gerektiriyor. Bu tür bir bilgiyi edinmek ise ciddi zaman ve emek ister.
Cereal araç seti, uzun vadeli ve gizli siber casusluk için özenle oluşturulmuş bir araç. Diskte çok az iz bırakıyor, keşfedilip engellenebilecek harici altyapılardan kaçınıyor ve kendini meşru Exchange süreçlerinin içine gizliyor. Yönetilmeyen giriş noktalarının, VTable Fixups’ın, yerel görüntü önbelleğinin kötüye kullanılmasının ve Exchange aktarım hattına bellek içi enjeksiyonun kullanılması, gelişmiş APT aktörleri arasında bile nadir görülen düzeyde bir .NET uzmanlığı yatırımını yansıtıyor.
Cereal araç seti, Turla için Exchange sunucularının yalnızca e-posta sunucusu olmadığını gösteriyor: Bu sunucular aynı zamanda kalıcı veri toplama noktaları, dâhilî yürütme merkezleri ve gelişmiş .NET tekniklerini gizlemek için uygun bir ortam.
Ele geçirme göstergelerinin (IoC) kapsamlı listesini Turla teknik raporunda bulabilirsiniz.