KURUM İÇİ ÖNLEMLER
Bir kodlama ajanından projedeki bir hatayı düzeltmesini istediğinizde ajan önce etrafına bakar: Klasör yapısını okur, yapılandırma dosyalarını açar, gerekirse komut çalıştırıp çıktısını inceler. Okuduğu şeyler o oturumun kaydına girer. Projede veritabanı parolasını ya da bir yapay zekâ servisinin API anahtarını tutan bir .env dosyası varsa, maskelenmemiş anahtar da kayda girebilir. Cursor’un 13 Kasım 2026’da yayımladığı olay raporu, bu kayıtlar başkasının eline geçtiğinde neler yaşanabileceğini baştan sona anlatıyor. Rapordan çıkan soru “Cursor güvenli mi?” sorusundan daha geniş: Kodlama ajanının gördüğü veri bugün hangi şirketlerin elinde duruyor?
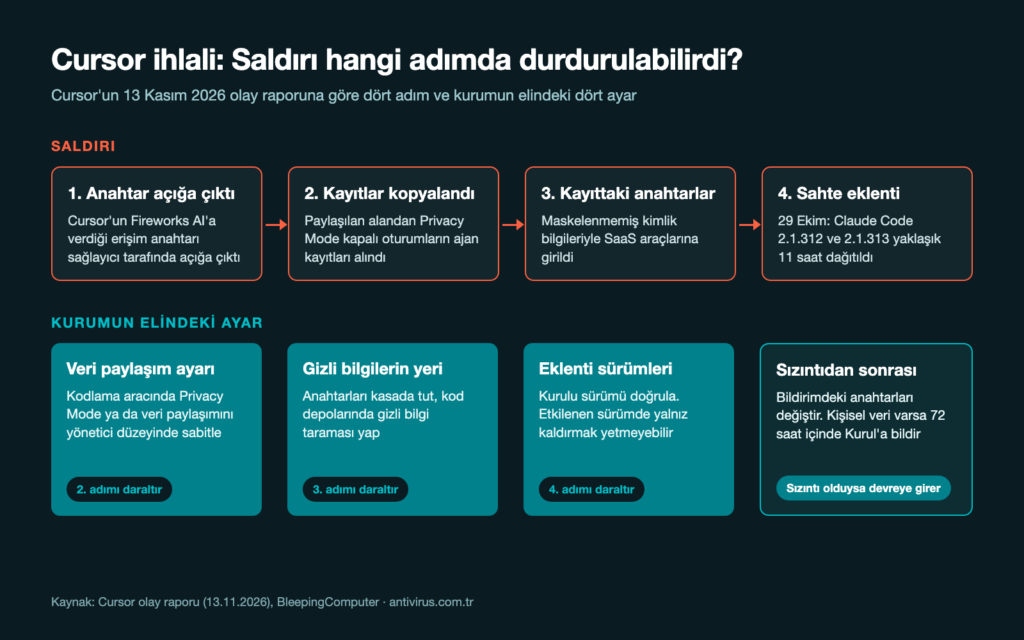
Saldırı Cursor’un kendi sistemlerinden önce, model eğitimi ve çıkarım (inference) için kullanılan üçüncü taraf sağlayıcı Fireworks AI tarafında başladı. Cursor’un Fireworks’e verdiği bir erişim anahtarı Fireworks tarafında açığa çıktı. Saldırgan bu anahtarla, Cursor’un Fireworks ile veri paylaştığı salt okunur bir depolama alanından veri kopyaladı. Alanda, çoğu 2025’ten kalma ve Privacy Mode’da olmayan oturumlardan alınmış sınırlı sayıda kodlama ajanı kaydı vardı.
Kayıtların bir kısmında kimlik bilgileri maskelenmeden duruyordu. Saldırgan bunlarla Cursor’un kullandığı bazı SaaS araçlarına girdi ve arşivlenmiş üretim dışı kod depolarına, sınırlı destek verisine ve e-postalara, kullanım ölçümlerine ve iletişim bilgilerine, bazı ajan konuşmalarının özetlerine, kullanıcıların destek ekibine gönderdiği kimlik bilgilerine ulaştı.
Kullanıcıları doğrudan etkileyen aşama 29 Ekim’de yaşandı. Saldırgan çalınan bir kimlik bilgisiyle Cursor’un eklenti pazarını besleyen önbelleğe, Anthropic’in Claude Code eklentisinin değiştirilmiş iki kopyasını (2.1.312 ve 2.1.313) yerleştirdi. Kopyalar yaklaşık 11 saat yayında kaldı. BleepingComputer’ın aktardığına göre zararlı kod sistem bilgisi topluyor, saldırganın SSH anahtarını sisteme ekliyor, SSH’yi açmaya çalışıyor ve kalıcılık kuruyordu. Koddaki hatalar, SSH’nin zaten açık olmadığı birçok Windows ve macOS sisteminde arka kapının çalışmasını engellemiş olabilir. Cursor’a göre zararlı sürümü alan kullanıcı sayısı en fazla 5.000. Anthropic bu kopyayı yayımlamadı, Open VSX’te de zararlı kopya bulunmadı.
Klasik bir kod editörü yalnız sizin açtığınız dosyayı gösterir. Kodlama ajanı ise görevini yaparken kendi kararıyla dosya okur, komut çalıştırır ve sonuçları bir sonraki adıma taşımak için hafızasında tutar. Ajanın okuduğu yapılandırma dosyası, terminal çıktısına düşen bir bağlantı dizesi ya da geliştiricinin “bu anahtarla dene” diye istemine yapıştırdığı bir erişim belirteci (token), oturum kaydının parçası olur.
Kaydın nerede durduğu aracın veri ayarına bağlı. Cursor raporuna göre Privacy Mode’daki istemler ve kodlar, üretim sistemleri ve müşteri kod depoları olaydan etkilenmedi. Privacy Mode dışındaki oturumlardan alınan bazı kayıtlar ise üçüncü taraf bir sağlayıcıyla paylaşılan alana kadar gitmiş ve çoğu 2025’ten beri orada duruyormuş. Geliştiricinin ekranında bir kez görünüp kaybolduğunu düşündüğü anahtar, böylece hiç muhatap olmadığı bir şirketin altyapısında aylarca kalabiliyor. Gölge yapay zekâ tartışmaları çoğunlukla çalışanların sohbet araçlarına kopyaladığı belgeler üzerinden yürüyor. Kodlama ajanında ise kimse bir şey yapıştırmasa da ajan çalışma klasöründeki gizli bilgiyi kendisi okuyabiliyor.
Cursor’un paylaştığı oranlar küçük. Kayıtları açığa çıkanlar Privacy Mode dışı kullanıcıların yüzde 0,05’inden azı, API kimlik bilgileri ele geçenler müşterilerin yüzde 0,01’inden azı. Benzer olaylar başka platformlarda da yaşandı. Wiz, Ekim ayında yapay zekâ geliştirici platformlarını ve model erişim anahtarlarını hedef alan saldırı dalgasına “Black October” adını verdi. Bu dalgada Railway’den çalınan müşteri kimlik doğrulama sırları yaklaşık 740 bin dolarlık sahte yapay zekâ faturasına yol açtı. OpenCode açığa çıkan API anahtarları ve yetkisiz kullanım bildirdi, Warp ajan kayıtlarının ve kullanıcı telemetrisinin açığa çıktığını açıkladı. Notion ise Fireworks olayları nedeniyle çalışma alanlarının yüzde 1’inden azında yapay zekâ sohbet kayıtlarının açığa çıkmış olabileceğini duyurdu.
Saldırganların peşinde olduğu şey artık kaynak kodunun yanında yapay zekâ modellerine erişen anahtarlar. Ele geçen bir anahtar hem kurum verisine ulaşmak hem de sahibinin hesabından model çalıştırıp fatura çıkarmak için kullanılabiliyor. Ajanların kullandığı yapı taşları da hızla çoğalıyor. Aralık 2025 ile Mayıs 2026 arasını kapsayan ESET Tehdit Raporu H1 2026‘ya göre ESET sistemlerinin taradığı benzersiz yapay zekâ becerisi (skill) sayısı Mart ile Mayıs arasında 60 binden yaklaşık 900 bine çıktı. Aynı dönemde şüpheli bulunan beceriler yaklaşık 10 binden 25 binin üzerine, zararlı diye engellenenler yaklaşık 600’den 3 binin üzerine yükseldi. Ayrıntılı incelemeye alınan becerilerin yüzde 6’sı sistemdeki kimlik bilgilerini yüklüyordu. Raporda engellenen örneklerden biri bu yazının konusuna doğrudan dokunuyor: Gemini API anahtarını yapılandırma dosyasından okuyup video işleyen bir beceri, yazarı isterse talimatları değiştirip kullanıcının anahtarını kendisine gönderebilecek şekilde kurulmuştu. Ajana eklenen bir bileşen ajanın okuduğu anahtara da erişebildiği için bu bileşenlerin de yazılım tedarik zinciri gibi denetlenmesi gerekiyor.
Olaydaki dört aşamanın her biri, kurumun kendi kontrolündeki bir ayara ya da alışkanlığa denk geliyor.
Veri paylaşım ayarı: Ekibin kullandığı her kodlama aracında kayıtların saklanıp saklanmadığını ve kimlerle paylaşıldığını belirleyen ayarı bulun. Cursor’da bu Privacy Mode, başka araçlarda “veri paylaşımı” ya da “eğitim için kullan” seçeneği. Kurumsal hesaplarda bu ayarı kullanıcının tercihine bırakmayın, araç izin veriyorsa yönetici düzeyinde sabitleyin.
Gizli bilgilerin yeri: Ajanın okuyabildiği klasörde açık metin parola durmasın. Gizli bilgileri bir parola kasasında ya da gizli bilgi yöneticisinde tutmak, ajan yapılandırmayı okusa bile kayda anahtarın kendisinin girmesini önler. Kod depolarında gizli bilgi taraması da bu riski azaltır. Cursor da olaydan sonra tüm kod depolarına bu taramayı ekledi ve taramayı diğer iç veri kaynaklarına genişletti.
Eklenti sürümleri: Kod editörü eklentileri, tarayıcı uzantıları gibi geniş yetkiyle çalışıyor ve güncellemeler sessizce geliyor. 29 Ekim’de Claude Code eklentisinin 2.1.312 ya da 2.1.313 sürümünü kuran ya da bu sürüme güncelleyen herkes Cursor’un güvenlik bildirimindeki adımları izlemeli. Cursor eklentiyi kaldırmanın tek başına yetmeyebileceğini yazıyor. BleepingComputer’ın aktardığı ayrıntılar nedenini açıklıyor: Zararlı kod sisteme SSH anahtarı ekleyip kalıcılık kurmaya çalışıyordu.
Sızıntıdan sonrası: Cursor’dan ya da ekip yöneticinizden bildirim aldıysanız listelenen kimlik bilgilerini değiştirin. Bildirim gelmediyse Cursor’a göre verileriniz açığa çıkan kayıtlar arasında değil. Sızan kayıtlarda kişisel veri varsa ya da çalınan anahtarlarla kişisel verilere yetkisiz erişildiyse süreç anahtar değiştirmekle tamamlanmıyor. Kişisel Verileri Koruma Kurulu’nun 2019/10 sayılı kararına göre veri sorumlusu, kişisel veri ihlalini öğrendiği andan itibaren 72 saat içinde Kurul’a bildirmekle yükümlü. KVKK veri ihlali bildirimlerinde görüldüğü gibi ihlalin tedarikçiden gelmesi bu sorumluluğu ortadan kaldırmıyor.
Ajanın çalıştığı bilgisayar da denklemin parçası. Kodlama ajanı dosya okuyan, komut çalıştıran ve dışarıdan bileşen indiren, geliştirici kadar yetkili bir süreç. ESET PROTECT’teki Yapay Zekâ Güvenliği, yapay zekâ araçlarının ve ajanlarının uç noktalarda nasıl çalıştığını izliyor, neye eriştiklerini ve ne indirdiklerini takip ediyor, şüpheli ya da beklenmedik davranışı ESET PROTECT’te otomatik olarak olaya dönüştürüyor. Sağlayıcının sunucusunda yaşanan bir sızıntı bu katmanın alanına girmiyor. Ajanın sizin uç noktanızda yaptıkları ise görünür hâle geliyor. Entry paketinde bu yetenekler sınırlı ve temel kapsamdadır. Tam işlevsellik ve ek özellikler daha üst ESET PROTECT katmanlarında bulunur.
Kodlama ajanları hızla ekiplerin günlük aracına dönüşüyor ve bu olay onları bırakmak için bir gerekçe sayılmaz. “Cursor güvenli mi?” sorusunun cevabı da yalnız Cursor’a bakarak verilemiyor, çünkü ajana açılan bir klasör, ajanın arkasındaki şirkete ve o şirketin çalıştığı sağlayıcılara da açılmış olabiliyor. Projenizdeki .env dosyasının bugün kaç farklı şirketin altyapısında kayıtlı olduğunu biliyor musunuz?