SİBER GÜVENLİK
Kısaca: Evinizdeki Android TV kutusu (TV box), internet bağlantınızı ve hesap bilgilerinizi gizlice başkalarına açıyor olabilir. Google, 1,3 milyondan fazla kutuda fabrikadan gelen bir arka kapı bulunduğunu açıkladı. Türkiye’de de 32 binden fazla cihaz görüldü.
Ne yapmalısınız: Kutunuzun modelini kontrol edin. Şüpheniz varsa internetten ayırın ve hesap parolalarınızı başka bir cihazdan değiştirin.
Olayın nasıl işlediğini ve kontrol adımlarını aşağıda ayrıntılarıyla anlattık.
Televizyonda dizi izlediğiniz aynı kutu, evinizin internet bağlantısını başkasına satıyor olabilir. Ekranda hiçbir şey değişmiyor: menü açılıyor, uygulamalar çalışıyor, kumanda yanıt veriyor. Google ve ortaklarının ekim sonunda kontrol sunucularını kapattığı XCPE botnetinde 1,3 milyondan fazla Android TV kutusu böyle çalışıyordu. TV box güvenli mi sorusunun cevabı bu kez kullanıcının neye tıkladığına bağlı değil çünkü arka kapı kutuya sonradan bulaşmadı, fabrikada yüklendi.
Google Threat Intelligence, 3 Kasım tarihli raporunda arka kapıyı Android cihaz üreticisi Videostrong Technology’nin kazanç için bilerek geliştirip işlettiğini yazıyor ve bu değerlendirmesinden büyük ölçüde emin olduğunu belirtiyor. Shenzhen merkezli şirket kutularını MECOOL markasıyla satıyor, başka markalar için de üretim yapıyor. Arka kapının adı x.cpe, bazı sürümlerde com.oemservice. Firmware’in içinde sistem yetkisiyle çalışıyor; kullanıcı kaldırsa bile kutu yeniden başlatıldığında /oem bölümünden geri yükleniyor.
TV box, botneti yönetenlerin komutlarını sürekli açık bir bağlantıdan alıyor. Google’ın saydığı komutlar arasında sessizce uygulama kurmak, Google Play Protect’in uygulama doğrulamasını kapatmak, sistem yetkisiyle komut çalıştırmak, ekran görüntüsü almak ve ağı taramak var. Plume’un incelediği cihaz raporlarında genel ve yerel IP adresi, MAC adresi, Wi-Fi ağ adı ve Google e-posta adresi gibi bilgiler de yer alıyor.
Videostrong bu erişimi suç ortaklarına satıyordu. Onların yüklediği modüller kutuyu reklam dolandırıcılığında kullanıyor ya da konut proxy ağlarına bağlıyordu. Konut proxy’si, başkasının internet trafiğinin sizin ev bağlantınızdan çıkması demek. Operasyona katılan güvenlik şirketlerinden birinin ölçümüne göre bu hizmet için günde ortalama 182 bin ev IP adresi kullanıma hazırdı. Bu hizmeti kötüye kullananların aradığı şey, trafiğin sıradan bir ev kullanıcısından geliyormuş gibi görünmesi. Bu trafiğin içeriğini bilemezsiniz ama karşı taraftan bakıldığında kaynak olarak sizin bağlantınız görünür. Trafik bir soruşturmaya konu olursa IP adresinden ilk ulaşılan kişi de abonelik sahibidir. Şüpheli bir kutuyu fişten çekmek için en güçlü neden budur.
Kutunun üzerindeki “Google sertifikalı” ifadesi de güvence vermiyor. Google, Videostrong’un testlerdeki bir boşluktan yararlanıp zararlı kodu cihazın ilk açılışından sonra yüklediğini ve inceleme sürecini bu yüzden değiştirdiğini söylüyor. Şirketin sertifikalı cihaz üretmesini de yasakladı. Plume etkilenen cihazlar arasında hem sertifikalı modellerin hem de Google uygulamaları olmayan AOSP kutuların bulunduğunu yazıyor.
Operasyonda yer alan bir güvenlik şirketi 3 Haziran ile 1 Ekim arasında 170’ten fazla ülkede, 206 modelde 1.472.554 enfekte cihaz saydı. Malezya 300.390 ve Brezilya 150.080 cihazla başı çekiyor. Şirketin ülke grafiğinde Türkiye 32.532 cihazla 11. sırada; İngiltere (29.489) ve Kanada’nın (26.203) önünde. Ölçüm aralıklı yapıldığı için şirket her rakamı alt sınır olarak veriyor. Türkiye için marka ya da model dağılımı yayımlanmadı dolayısıyla bu 32 binin hangi TV box modellerinden oluştuğunu bilmiyoruz.
Adı en net geçen marka MECOOL. Synthient piyasadan aldığı bir MECOOL KM9PRO Max’te arka kapıyı fabrikadan yüklü olarak buldu, Plume da 182.585 cihazı MECOOL’a bağlı bir firmware grubunda sayıyor. Bu kutular Türkiye’de de satılıyor: bir dağıtımcının 2024-25 kataloğunda MECOOL KM2 Plus, “Turkey Distributor” başlığıyla yer alıyor. Synthient model listesinde de KM2PLUS geçiyor. Araştırmacılar, model adının tek başına enfeksiyonu kanıtlamadığını özellikle belirtiyor.
Sosyal medyada Türkiye’de satılan başka markaların da etkilendiği yazılıyor. Bir kullanıcı, elindeki kutuyu incelediğini ve açık yönetim portları ile sonradan bulaşmış zararlı yazılımlar bulduğunu anlatıyor. Bu bulguları biz doğrulamadık. Tek cihazdan yapılan bir inceleme bütün kutular için sonuç vermez. Google ve Synthient’in raporlarında bu markalar adıyla geçmiyor ama Synthient’in model listesindeki bazı adlar söz konusu kutulara benziyor. Videostrong başka markalar için de üretim yaptığı için bu kutuların temiz olduğunu da söyleyemeyiz.
İlk üç kontrolü herkes yapabilir, son ikisi teknik bilgi ister. Hiçbiri tek başına kesin sonuç vermez. Şüpheniz varsa kontrolleri bitirene kadar kutuyu internetten ayırın.
adb shell pm list packages | grep -E "x\.cpe|oemservice|abc\.nexus" komutuyla bu paketlere bakın. Sonuç çıkıyorsa kutuyu enfekte sayın. Çıkmaması tek başına güvence değil; Google, botneti yönetenlerin zaman içinde farklı yükleyicilere geçtiğini yazıyor. Açtığınız hata ayıklama seçeneğini işiniz bitince kapatın.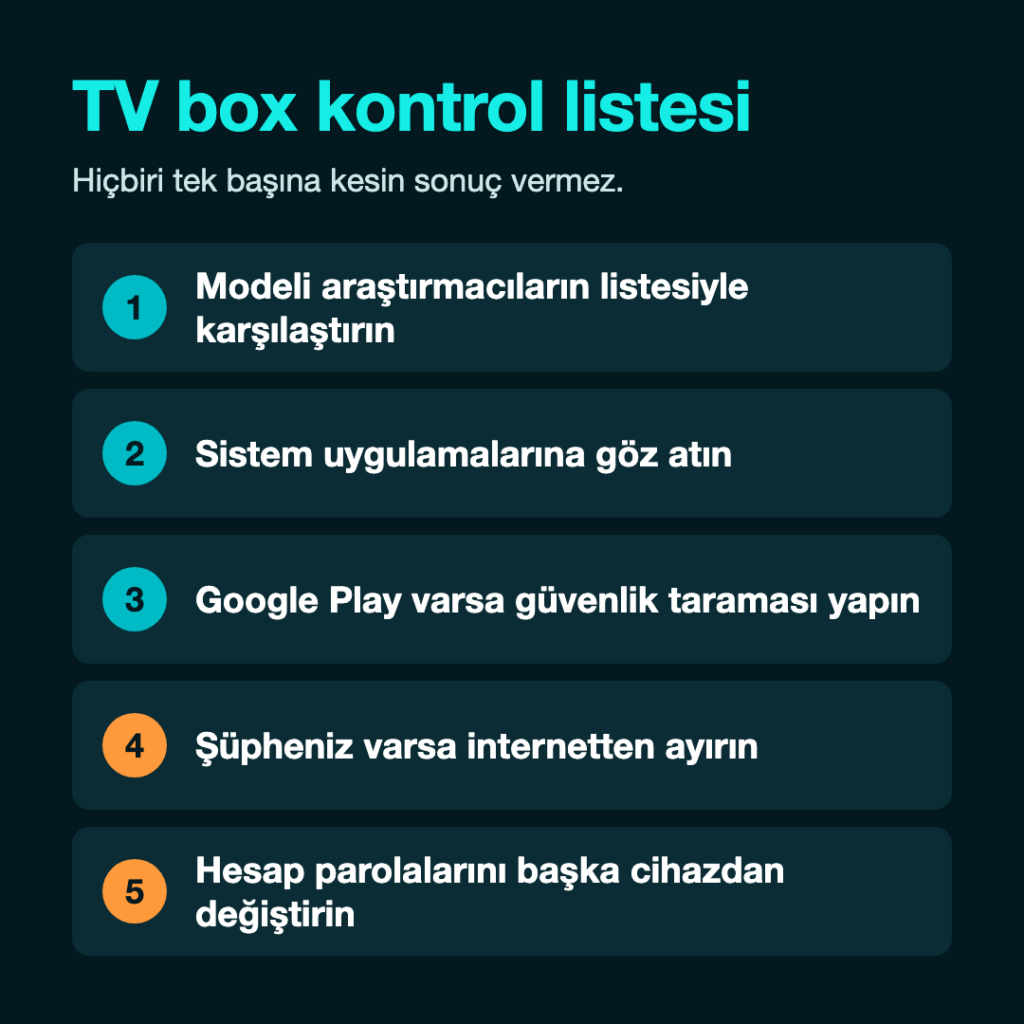
ESET Smart TV Security, Android TV işletim sistemli TV box ve televizyonlar için hazırlanmış bir güvenlik uygulaması. Ücretsiz sürümü var ve ESET HOME Security Essential, Premium ve Ultimate aboneliklerine dâhil. Android 9 veya üzeri bir Android TV gerektiriyor, Google Play’den kuruluyor; Play Store’u olmayan AOSP kutularda bu yol kapalı.
5 Kasım’da VirusTotal’da baktığımız beş örneğin tamamını ESET’in tarama motoru zararlı olarak işaretliyordu: Google’ın yayımladığı iki x.cpe örneği, Synthient’in listesinden iki com.oemservice sürümü ve bir com.abc.nexus dosyası. Etiketlerin çoğu Android/Agent gibi genel adlar. ESET Tehdit Raporu H1 2026‘ya göre Android/Agent, raporun kapsadığı dönemdeki Android tespitlerinin %14,5’ini oluşturuyor; yani bu ad tek başına XCPE demek değil.
Bunun sınırı da belli. VirusTotal sonucu, tarama motorunun dosya hakkındaki kararını gösterir; uygulamayı enfekte bir kutuda denemedik. Arka kapı firmware bölümünde durduğu için hiçbir uygulamanın onu kalıcı olarak silmesi de beklenmemeli. Tarama uyarı verirse kutunun temizlendiğini düşünmeyin, bunu kutuyu değiştirmek için bir neden sayın.
Bu soruda kaynaklar aynı şeyi söylemiyor. Plume fabrika ayarlarına dönmeyi öneriyor ama bunun x.cpe’yi sildiğini söylemiyor; Google’ın anlattığı /oem mekanizması da tersini düşündürüyor. BleepingComputer kalıcı çözüm olarak temiz firmware’i gösteriyor. Kâğıt üzerinde doğru bir öneri ama bu kutularda tuzağa dönüşebilir: üretici bu işin faili, internette dolaşan “temiz” imajları kimin hazırladığı belli değil, yanlış imaj da kutuyu tamamen açılmaz hâle getirebilir. Bir arka kapıdan kaçarken başka bir arka kapıya yakalanma riski yüzünden bu yolu önermiyoruz. Synthient ise kutunun atılmasını öneriyor.
Elinizdeki kutunun enfekte olduğu doğrulandıysa en doğrusu kutuyu değiştirmek. Karar verene kadar internetten ayırın; bu yeni zararlı faaliyeti durdurur, enfeksiyonu silmez. Kutuyu USB’den film izlemek gibi işler için saklamak istiyorsanız Wi-Fi ve Ethernet bağlantısı olmadan kullanın. Kutuda oturum açtığınız Google ve yayın hesaplarının parolalarını başka bir cihazdan değiştirin çünkü araştırmacılar hesap bilgilerinin de kopyalandığını gözlemledi. Kutunun bağlı olduğu Wi-Fi ağının parolasını da yenileyin. Cihazı elden çıkarmadan önce eski cihazlar için yazdığımız adımlara bakabilirsiniz.
Pi-hole, AdGuard Home ya da NextDNS gibi DNS engelleri bilinen alan adlarını engeller ama kutuyu internete bağlı bırakmak için yeterli güvence değildir. Synthient listesinde alan adı yerine doğrudan IP adresiyle bağlanan bileşenler de var, arka kapı da sistem yetkisiyle komut çalıştırabiliyor. Modeminiz destekliyorsa internet çıkışı kapalı ayrı bir ağ kurmak, DNS engelinden daha güvenli bir çözümdür.
Evde iş bilgisayarı da kullanıyorsanız kutu yalnızca kendi sorununuz olmaktan çıkıyor. Arka kapı ağı tarayabildiği için kutu, aynı ağdaki diğer cihazları da görebilir. Televizyon kutusunu ve benzeri cihazları misafir ağına almak bu riski azaltır. Aynı önlem desteklenmeyen IoT cihazları için de geçerli.
Yeni TV box alacaklar için de durum pek iç açıcı değil. Sahte IPTV uygulamalarından uzak durmak bu kez yetmezdi çünkü zararlı kod üreticiden geliyordu; Google sertifikası da engel olmadı. Güvenli markaları gösteren bir liste de yok. Almadan önce modeli Synthient listesinde aramak iyi bir başlangıç. Televizyonun kendi uygulamaları işinizi görüyorsa ayrı bir kutuya hiç ihtiyacınız olmayabilir.
Google, kutulara komut veren sunucuları kapattı; arka kapı ise kutularda duruyor. Televizyondaki dizi aynı netlikte oynamaya devam edecek, kutunun arka planda ne yaptığı ise ekrandan anlaşılmıyor.