 Gürcan Şen
27 Ekim 2026
9 dk okuma
Kurum İçi Önlemler
Microsoft 365 hesabınız ele geçirildi mi? 4 işaret
Adı yalnızca “s” olan bir gelen kutusu kuralı. İçinde bordro, maaş yatırma, banka ya da ikramiye geçen her e-postayı kullanıcı görmeden ortadan kaldırıyor. Güvenlik şirketi Huntress’in 22 Ekim’de yayımladığı araştırmada anlattığı kampanyada bu tür kurallar, 79 kurumda ele geçirilen Microsoft 365 hesaplarında saldırganın bıraktığı izlerden yalnızca biri. Saldırının büyük kısmında çok faktörlü doğrulama (MFA) aşılmadı, gereksiz kılındı: saldırgan, kullanıcı MFA’yı onayladıktan sonra açılan oturumu çaldı. Bu yüzden asıl soru “MFA açık mı?” değil, hesabın içinde kimin bıraktığı belli olmayan bir şey var mı.
Parolayı değil Microsoft 365 oturumunu çalmak
Ortadaki adam (AitM) saldırısında kullanıcı, Microsoft’un giriş sayfasını birebir aktaran sahte bir adrese yönlendiriliyor. Parolasını yazıyor, telefonuna gelen MFA isteğini onaylıyor; her şey gerçek giriş gibi işliyor, çünkü arka planda gerçekten Microsoft’a bağlanılıyor. Fark, girişin sonunda Microsoft’un verdiği oturum belirtecinin saldırganın sunucusunda kalması. O belirteç “bu kullanıcı doğrulandı” demek olduğu için saldırgan onu kendi tarafında kullandığında MFA ikinci kez sorulmuyor.
Kampanyadaki ikinci yöntem cihaz kodu oltalaması. Burada sahte bir sayfaya bile gerek yok: kurbana gerçek Microsoft adresinde girmesi için bir kod veriliyor, kurban kodu girip kendi hesabıyla onaylıyor ve yetkiyi farkında olmadan saldırganın oturumuna bağlıyor. Aynı tekniğin ayrıntılarını EvilTokens yazımızda anlatmıştık. Huntress’in kaydına göre kurbanın MFA ekranına ulaşmasıyla saldırganın oturumunun görünmesi arasında 21 Temmuz’da 12 dakika, 22 Eylül’de ise yalnızca 4 dakika vardı.
Kampanya rakamlarla
Huntress etkinliği 14 Temmuz ile 22 Eylül 2026 arasında izledi. Bu sürede aynı adres bloğundan 200.000’den fazla başarısız giriş denemesi geldi, en az 497 girişte saldırgan içeri girmeyi başardı. Etkilenen 79 kurumun adı açıklanmadı. Rakamların ağırlığı başarısız denemelerde görünse de asıl önemli olan oran değil: geçerli bir oturum belirteci elde edildiğinde saldırganın tek bir denemeyle içeride olması.
Saldırgan içeri girdikten sonra kalıcı olmaya çalıştı. En az 48 sahte cihazı Microsoft Entra’ya kaydetti; 19 kurumda kurbanın mevcut MFA yöntemlerini silip ilk girişten sonraki üç saat içinde kendi doğrulayıcısını ekledi. Bu iki adım önemli, çünkü parola sıfırlandığında ikisi de yerinde kalıyor. Hesabı geri aldığını düşünen yönetici, saldırganın kendi telefonuyla yeniden giriş yapabildiği bir hesabı kullanıcıya teslim etmiş oluyor.
Saldırgan içeride ne yaptı?
Gelen kutusu kuralları kampanyanın en tutarlı izi. Kural adları “.”, “s”, “ss”, “sss”, “,.” ya da yalnızca noktalardan oluşuyordu; kurallar e-postaları RSS Akışları, RSS Abonelikleri ya da Konuşma Geçmişi gibi kimsenin açmadığı klasörlere taşıyor, okunmuş işaretliyor ya da siliyordu. Bordro ve banka kelimelerine bakan kural, maaş ödemelerinin saldırganın hesabına yönlendirilmesine hazırlık yapıldığına işaret ediyor. Huntress’in incelediği bir olayda saldırgan, ele geçirdiği hesaptan kurum dışındaki bir muhasebeciye bordroyla ilgili e-posta da gönderdi.
Gizli kuralın amacı basit: banka “hesap değişikliğini onaylıyor musunuz?” diye sorduğunda ya da muhasebe “yeni IBAN’ı kaydettik” diye yazdığında bu yanıtın gerçek kullanıcıya hiç ulaşmaması. İş e-postası dolandırıcılığının hazırlık aşaması tam olarak budur ve fark edildiğinde para çoğu zaman çoktan el değiştirmiş olur.
Microsoft 365 hesabınızda bakmanız gereken 4 işaret
Aşağıdaki kontrollerin ilk ikisini her kullanıcı kendi hesabında yapabilir. Yönetici için her adımın kurum genelindeki karşılığını da ekledik.
1. Adı anlamsız gelen kutusu kuralları
Outlook’un web sürümünde Ayarlar > Posta > Kurallar sayfasını açın. Sizin oluşturmadığınız, adı tek bir harf ya da noktalama işareti olan, e-postaları RSS klasörlerine veya Konuşma Geçmişi’ne taşıyan ya da doğrudan silen her kural şüphelidir.
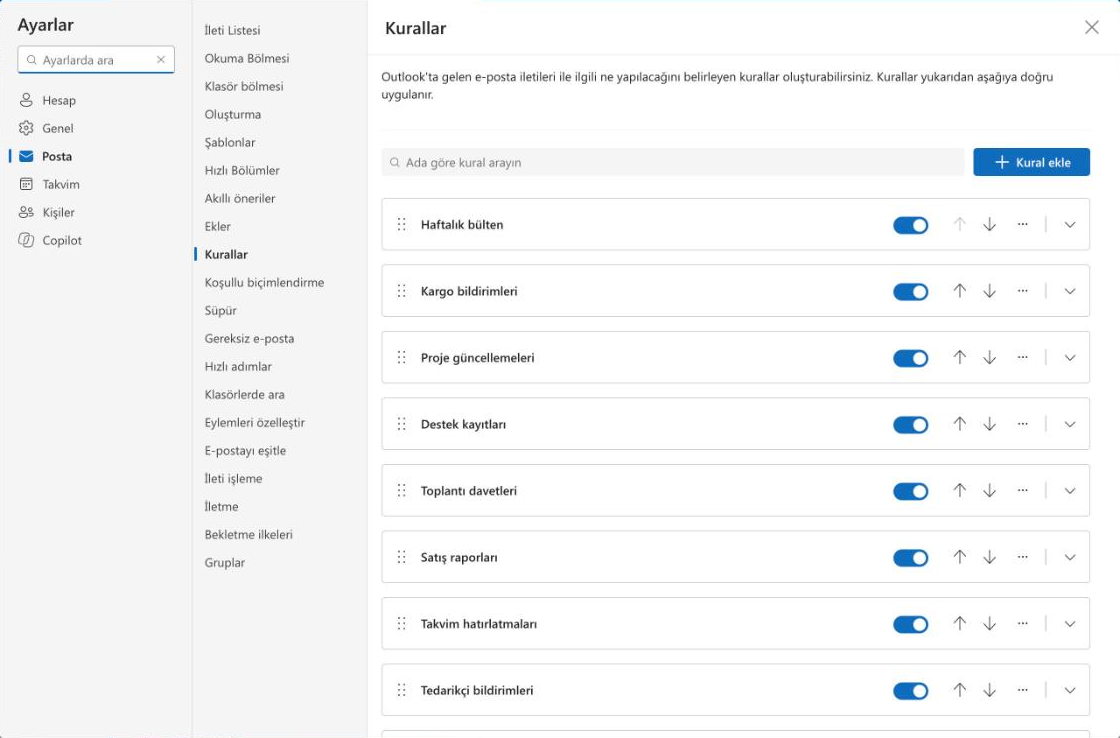
Yönetici, bir posta kutusunun kurallarını Exchange Online PowerShell ile listeleyebilir. -IncludeHidden parametresi, Outlook arayüzünde görünmeyen gizli kuralları da getirir (Microsoft belgesi):
Get-InboxRule -Mailbox kullanici@firmaniz.com -IncludeHiddenBu liste de son söz değil. Kuralları doğrudan posta kutusunun alt katmanında (MAPI) gizleyen teknikler bilinmektedir ve bu şekilde gizlenen bir kural PowerShell çıktısında da görünmeyebilir. Bu yüzden kural listesine ek olarak Microsoft Purview denetim günlüğünde gelen kutusu kuralı oluşturma ve değiştirme kayıtlarına (New-InboxRule, Set-InboxRule, UpdateInboxRules) bakın: kural görünmese bile oluşturulduğu an kayıtta kalır. Şüphe sürüyorsa posta kutusunun adli olarak incelenmesi gerekir.
2. Tanımadığınız kayıtlı cihaz
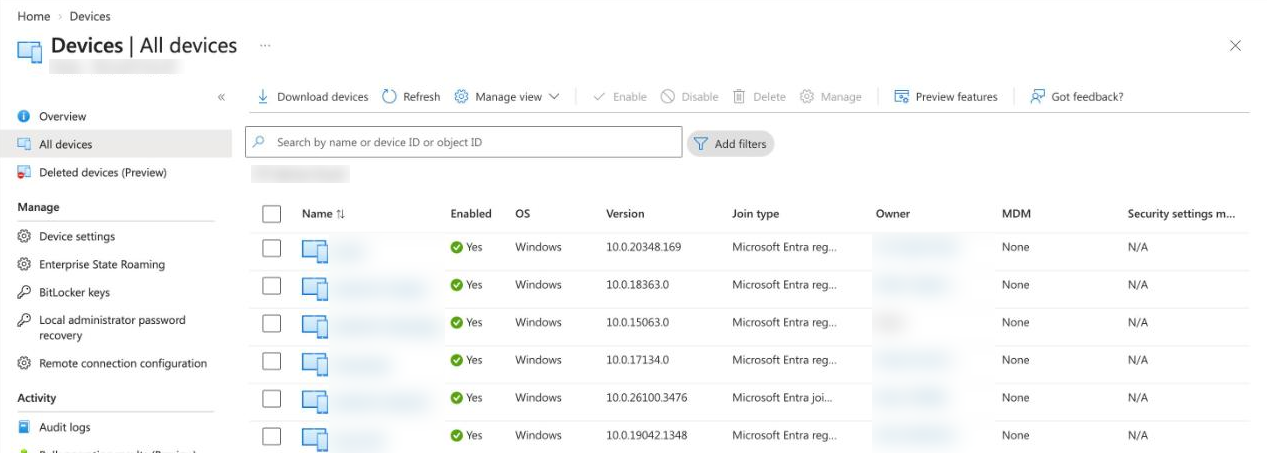
Microsoft Entra yönetim merkezinde Cihazlar > Tüm cihazlar listesi, kuruma kayıtlı her cihazı ve sahibini gösterir. Huntress’in gördüğü sahte cihazların adı “DESKTOP-” ile başlayıp sekiz karakterlik bir kodla (0-9 ve A-F) devam ediyordu. Tek başına bu kalıp kanıt değil: Windows da yeni bilgisayarlara “DESKTOP-” ile başlayan adlar veriyor. Asıl soru, cihazın kime ait olduğu ve o kişinin bu cihazı tanıyıp tanımadığı. Şüpheli bir cihazın hangi IP adresinden kaydedildiği denetim kayıtlarında görünür; barındırma şirketlerine ait adreslerden yapılmış kayıtlar öncelikli olarak incelenmeli.
3. Sizin eklemediğiniz doğrulama yöntemi
Her kullanıcı mysignins.microsoft.com adresindeki Security info (Güvenlik bilgileri) sayfasında hesabına bağlı telefonları, Authenticator kayıtlarını ve geçiş anahtarlarını görebilir. Tanımadığınız bir cihaz adı ya da sizin eklemediğiniz bir yöntem varsa hesap ele geçirilmiş kabul edilmeli. Aynı sayfanın altındaki “Sign out everywhere” bağlantısı, hesabın açık olduğu bütün oturumları kapatır.
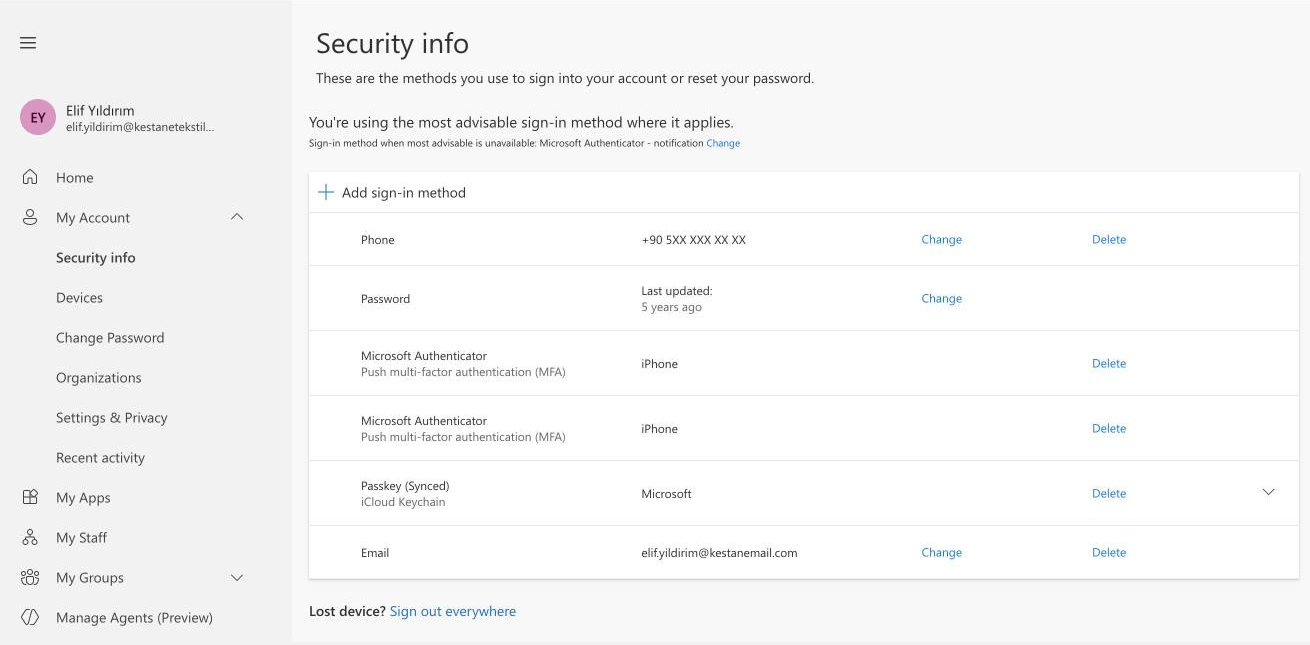
Yöneticinin bakacağı yer, Entra’da kullanıcının Authentication methods sayfası ve denetim kayıtları. Kampanyanın imzası, bir MFA yönteminin silinmesinin hemen ardından yenisinin kaydedilmesi; ikisi arasında birkaç dakika varsa bunu tesadüf saymayın.
4. Tanımadığınız yerden açılan oturum
Aynı adresteki Recent activity (Son etkinlik) sayfası, hesaba hangi konumdan, hangi IP adresinden ve hangi uygulamayla girildiğini listeler. Kendi şehriniz yerine bir veri merkezinin bulunduğu ülkeden gelen, tanımadığınız bir uygulamaya ait başarılı girişler kontrol edilmeli.
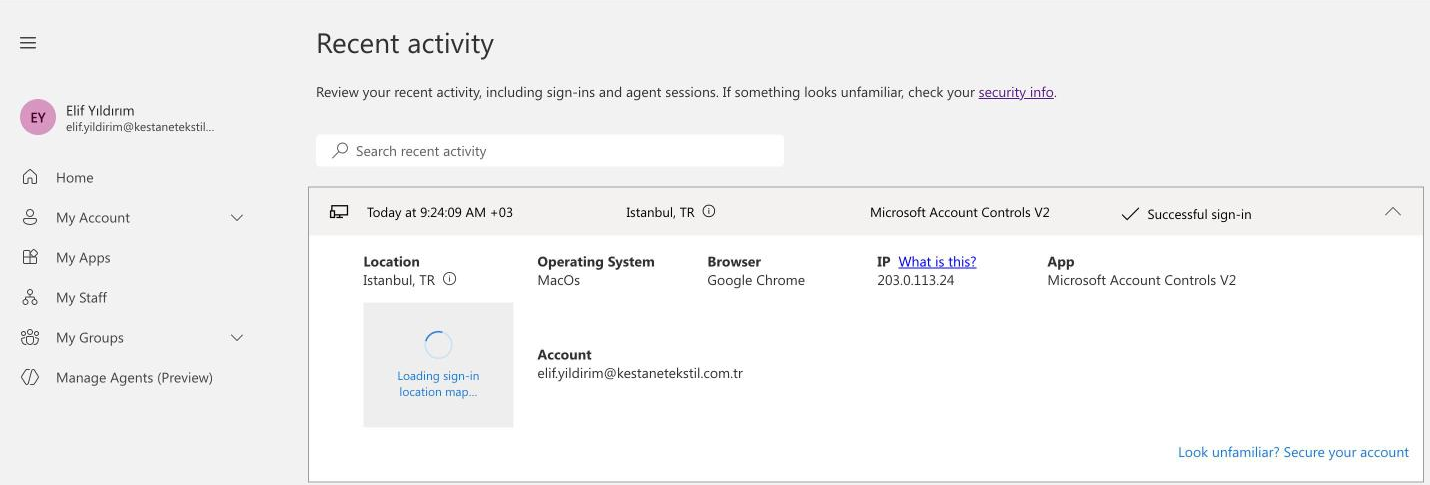
Yönetici tarafında Entra oturum açma günlükleri daha fazla ayrıntı verir. Burada bir sınır var: Microsoft’un belgelerine göre ücretsiz Entra ID’de oturum açma ve denetim kayıtları yalnızca yedi gün, P1 ve P2 lisanslarında 30 gün tutuluyor. Şüphe ettiğiniz bir hafta varsa kontrolü ertelemeyin; kayıt silindikten sonra lisans yükseltmek geçmişi geri getirmiyor.
Bu saldırıyı ne durdurur?
Kampanyanın dayandığı şey, MFA’nın bir kez onaylandıktan sonra taşınabilir bir belirteç üretmesi. Oltalamaya dayanıklı yöntemler bu taşınabilirliği kırar: geçiş anahtarı (passkey) ya da FIDO2 güvenlik anahtarı, yalnızca gerçek Microsoft adresine yanıt verdiği için sahte bir sayfaya aktarılamaz. Telefon onayı ya da SMS kodu ise kurbanın hangi sayfada olduğunu bilmez. MFA çözümünde nelere bakılması gerektiğini ayrı bir yazıda ele almıştık.
Cihaz kodu akışını kapatmak ikinci kapıyı kapatır. Microsoft bu akışı “yüksek riskli” olarak tanımlıyor ve mümkün olan her yerde engellenmesini öneriyor. Engelleme koşullu erişim ilkesiyle yapılıyor ve bu özellik Entra ID P1 lisansı gerektiriyor; KOBİ’lerde bunun karşılığı çoğunlukla Microsoft 365 Business Premium. Business Basic ya da Standard kullanan bir kurum, ayrıca P1 lisansı almadıkça bu ilkeyi yazamaz; onun için geçiş anahtarı ve yukarıdaki dört kontrol daha da önemli hâle geliyor. Huntress ayrıca kullanıcıların yeni uygulamalara kendi başına izin vermesinin kapatılmasını öneriyor.
Oltalama sayfasının açılmasını engellemek de zincirin başında durur, ama tek başına yetmez. ESET Tehdit Raporu H1 2026‘ya göre web tehdidi engellemeleri yüzde 32 artarken engellenen benzersiz adres sayısı yüzde 172 arttı. Aradaki makas, saldırganların çoğu alan adını tek bir kampanya için açıp kısa sürede bıraktığını gösteriyor; bir adres listeye girdiğinde yenisi çoktan kullanılıyor. ESET PROTECT’teki web erişim koruması oltalama sayfalarının açılmasını, ESET Cloud Office Security de Microsoft 365 posta kutularına gelen kötü amaçlı bağlantı ve ekleri durdurur. Tek kullanımlık alan adlarının bu kadar yaygınlaştığı bir dönemde yine de en son güvence, sahte sayfaya aktarılamayan bir MFA yöntemidir.
Microsoft 365 hesabı ele geçirildiyse hangi sırayla?
Huntress’in en net uyarısı, parola sıfırlamanın tek başına hiçbir şeyi çözmediği; adımların sırası da sonucu değiştiriyor. Microsoft’un ele geçirilmiş hesap rehberi işe hesabı devre dışı bırakarak başlamayı öneriyor: inceleme sürerken ne saldırgan ne de onun eklediği doğrulayıcı yeni bir giriş yapabilir. Ardından oturumlar iptal edilir (Entra’da kullanıcının Genel bakış sayfasındaki Revoke sessions), saldırganın eklediği MFA yöntemleri ve kayıtlı cihazlar kaldırılır, tanınmayan uygulama izinleri, gelen kutusu kuralları ve yönlendirmeler temizlenir. Parolayı sıfırlayıp hesabı yeniden açmak en sona kalır. Sıra ters işlerse, yani parola saldırganın Authenticator’ı hâlâ hesaba bağlıyken sıfırlanırsa, o doğrulayıcı yeni girişte ya da parola sıfırlamada saldırgana yeniden kapı açabilir.
Oturum iptali de anlık değil. Outlook, Teams ve SharePoint gibi sürekli erişim değerlendirmesini (CAE) destekleyen uygulamalarda iptal Microsoft’a göre en fazla 15 dakika içinde işliyor. Bu mekanizmayı desteklemeyen istemcilerde ise saldırganın elindeki erişim belirteci süresi dolana kadar, varsayılan olarak bir saat, geçerli kalabilir. Revoke sessions’a bastıktan sonra hesabı en az bu süre boyunca izlemeye devam edin; hesabın önce devre dışı bırakılması, saldırganın bu aralıkta yeni belirteç almasını da engeller.
Adı yalnızca “s” olan bir kural, kural listesinde kimsenin gözüne takılmayacak kadar sıradan; saldırgan onu tam da bu yüzden seçiyor. Bu kampanyada MFA işini yaptı: kullanıcıdan onay istedi, kullanıcı da onayladı. Sorun, onaydan sonra açılan oturumun saldırganın eline geçmesiydi. Bu yüzden bir Microsoft 365 hesabının güvende olup olmadığını girişte MFA istenmesi değil, girişten sonra hesapta kalan izler gösteriyor: kurallar, cihazlar, doğrulama yöntemleri ve oturumlar.