KURUM İÇİ ÖNLEMLER
Kullanıcı adı listesinde admin, fortinet, sysadmin; parola listesinde admin, fortigate, P@ssw0rd123. Group-IB ve NyxLab’in 21 Ekim’de yayımladığı raporda “k0t” adıyla izlenen bir saldırganın FortiGate güvenlik duvarlarına denediği listeler bunlar. Kampanyanın sonunda 70 binden fazla kimlik bilgisi açığa çıkmış: ağ cihazlarının giriş bilgileri, Active Directory’den çekilen kullanıcı listeleri ve kurumların iç sistemlerine açılan parolalar. Rapordaki zincirin büyük kısmı için sıfırıncı gün açığına gerek olmadı. Yönetim arayüzü internete açık bir cihaz, tahmin edilebilir bir parola ve hiç değiştirilmemiş bir şifreleme anahtarı yetti.
k0t aynı anda üç ürün ailesini yokluyor. FortiWeb web uygulaması güvenlik duvarlarında, geçen yıl yamalanan CVE-2025-64446 açığıyla kimlik doğrulamadan yönetici komutu çalıştırıp kendine rastgele adlı yeni bir yönetici hesabı açıyor. Palo Alto GlobalProtect VPN portallarında CVE-2026-0257 ile oturum çerezini cihazın herkese açık sertifikasından sahteleyip VPN’e bağlanıyor. Bu açık yalnızca kimlik doğrulama çerezi özelliği açık olan yapılandırmaları etkiliyor.
FortiGate tarafında ise bir açık kullanılmıyor. FortiWeb açığı FortiGate’te işe yaramadığı için betik, cihazın yönetim REST API’sine yukarıdaki kullanıcı adı ve parola listeleriyle kaba kuvvet deniyor. Kilitlenme yanıtı aldığında 60 saniye bekleyip devam ediyor; yani kısa kilitleme süreleri saldırıyı durdurmuyor, yalnızca yavaşlatıyor.
İçeri girdikten sonra ilk iş cihazın yapılandırma dosyasını indirmek. Bir FortiGate’in yapılandırmasında kurumun Active Directory’sine bağlanmak için kullanılan LDAP hesabının parolası, yerel kullanıcıların ve yöneticilerin parolaları şifreli olarak durur. Sorun şu ki FortiOS bu alanları varsayılan olarak bütün cihazlarda aynı olan bir anahtarla şifreliyor. Bu zayıflık 2019’dan beri CVE-2019-6693 olarak biliniyor ve çözümü de o günden beri mevcut: yöneticinin kendi belirlediği bir anahtarla çalışan private-data-encryption ayarı. Ayar açılmamış cihazlarda, indirilen yapılandırma dosyası saldırgan için düz metin bir parola listesine dönüşüyor.
Güvenlik duvarının asıl işi kurumun ağını dışarıdan ayırmak. Yapılandırma dosyası ele geçtiğinde saldırgan duvarı aşmakla kalmıyor, kurumun kullanıcı dizinine girmek için gereken hesabı da elde ediyor.
FortiGate aşıldıktan sonra rapordaki adımlar, fidye yazılımı saldırılarının tipik ilerleyişiyle birebir örtüşüyor. Kalıcılık için MeshCentral, Atera ve AnyDesk gibi meşru uzaktan yönetim araçları kuruluyor. NetExec, Mimikatz ve Active Directory’deki noPac açığıyla etki alanı yöneticisi yetkisine çıkılıyor. Veriler Rclone ile Wasabi ve MEGA bulut depolarına aktarılıyor. Kullanılan araçların çoğu sistem yöneticilerinin de günlük işinde kullandığı yazılımlar; bu yüzden tek başına bir zararlı yazılım alarmı üretmeleri beklenmemeli.
Group-IB, k0t’un ele geçirdiği erişimleri başka gruplara satan bir aracı olabileceğini değerlendiriyor. Kurbanlardan bir kısmı sonradan Qilin ve The Gentlemen fidye yazılımı gruplarının sızıntı sitelerinde görünmüş, ancak rapor bu ilişkiyi doğrulanmış saymıyor. Erişimin el değiştirmesiyle fidye yazılımının çalışması arasında geçen süre, fidye saldırısı öncesindeki sessiz dönem, savunmacının elindeki en değerli zaman. Gentlemen’ı ESET araştırmacıları yakından izliyor: ESET Tehdit Raporu H1 2026‘ya göre grup, dönemin en aktif ikinci hizmet olarak fidye yazılımı operasyonu; koruma yazılımlarını kapatmak için kendi EDR katili araç setini de geliştiriyor. Güvenlik duvarından sızan bir LDAP parolası ile koruma yazılımını kapatabilen bir grup, aynı zincirin iki ucu.
k0t’un yöntemi yeni değil, yaygın. ESET’in H1 2026 telemetrisinde, kurumların dışarıdan gelen ağ saldırısı olarak bildirdiği vakaların %38,4’ü parola tahmini denemelerinden oluşuyor. Tekil açıkların hiçbiri bu paya yaklaşmıyor. Saldırganlar için bir açığın yamalanmasını beklemekten çok daha ucuz bir yol var: yönetim ekranı internete bakan ve parolası tahmin edilebilir bir cihaz bulmak.
Türkiye’deki zemini görmek için internete bağlı cihazların kayıtlarını tutan arama motorlarından birinde 24 Ekim’de sayım yaptık. FortiGate olarak tanınan 9.908 adres var; Türkiye bu listede dünyada 11. sırada. Bunların 8.864’ünde FortiGate’in SSL VPN giriş sayfası açık. 493 adreste ise Palo Alto GlobalProtect portalı çalışıyor. Ayrıca 2.405 FortiGate’te, FortiManager ile merkezi yönetim için kullanılan 541 numaralı bağlantı noktası (FGFM) dışarıya açık. Bu kapı farklı bir risk taşıyor: giriş ekranı sunmuyor ve iki taraflı sertifika doğrulamasıyla çalıştığı için kaba kuvvete açık değil. Tehlike, protokolün kendisinde çıkan açıklarla doğuyor; 2024’te FortiManager tarafında istismar edilen FortiJump (CVE-2024-47575) bunun örneğiydi. Bu bağlantı noktası da yalnızca FortiManager’ın adresine açık olmalı.
Bu sayılar kurban listesi değil. Raporda Türkiye adı geçmiyor ve açık bir giriş sayfası tek başına cihazın ele geçirildiğini göstermiyor. Gösterdiği şey saldırı yüzeyi: k0t’un betiğinin kapısını çalabileceği binlerce adres var ve her biri, parolasının ne kadar güçlü olduğuna ve yapılandırmasının nasıl korunduğuna bağlı olarak ayakta duruyor.
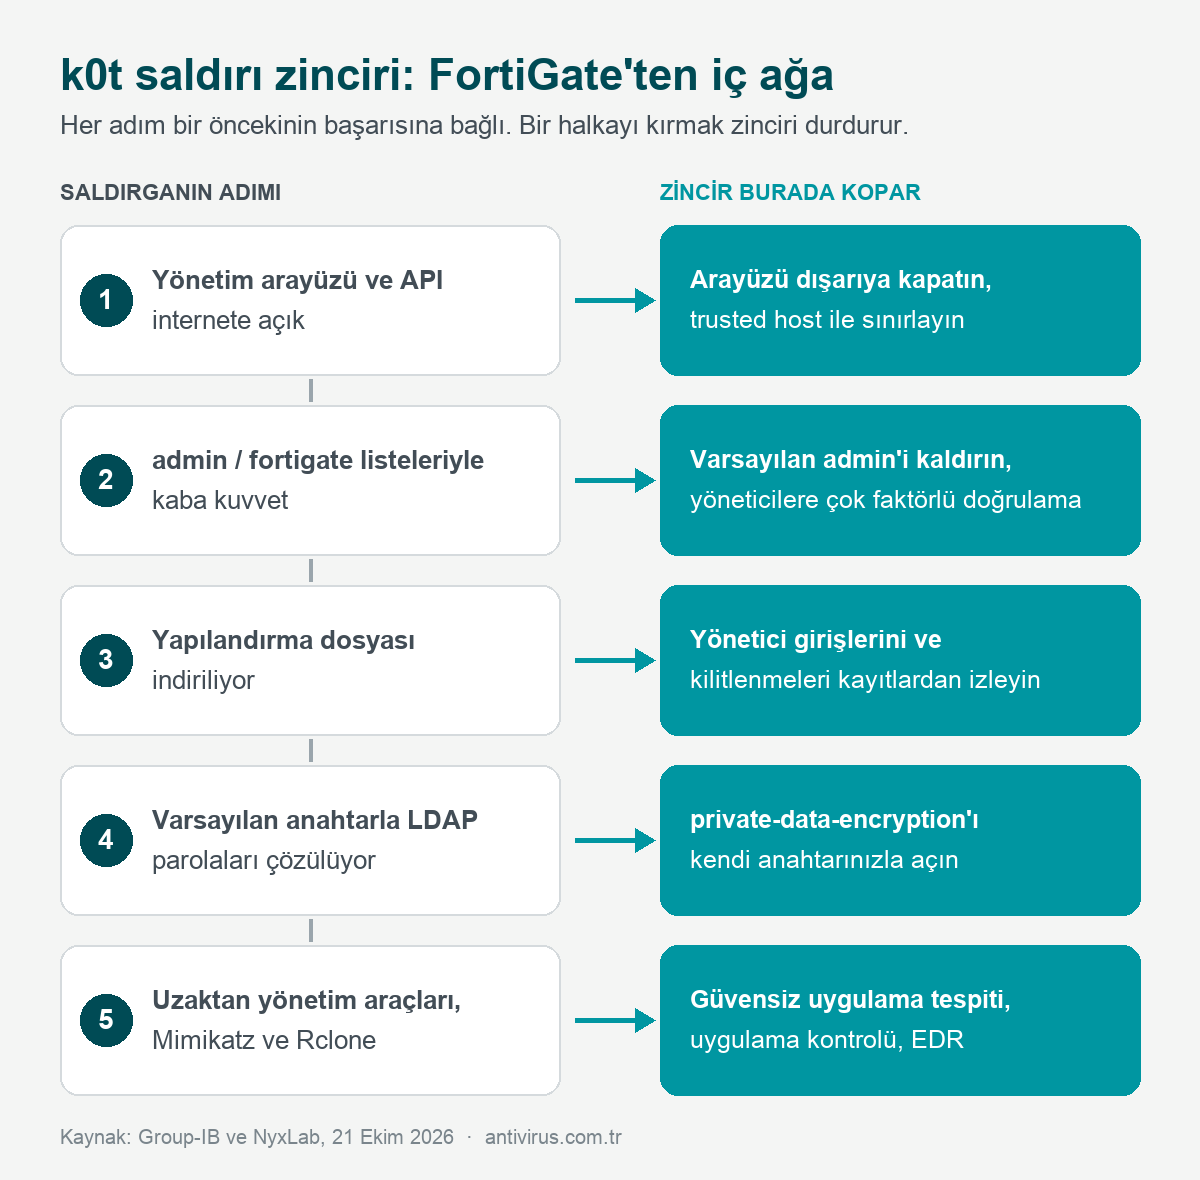
Rapordaki her adım bir önceki adımın başarısına bağlı. Zinciri kırmak için hepsini birden düzeltmek gerekmiyor; ama ne kadar erken bir halkada durdurursanız sonraki adımlar o kadar anlamsızlaşıyor.
FortiGate’in yönetim ekranına ve REST API’sine yalnızca iç ağdan ya da VPN üzerinden erişilmeli. Dışarıdan erişim zorunluysa trusted host listesiyle belirli IP adreslerine sınırlayın. k0t’un FortiGate’e girdiği tek yol bu arayüz; dışarıya kapalıysa betiğin deneyeceği bir kapı kalmıyor.
k0t’un listeleri admin, fortinet, sysadmin gibi yaygın kullanıcı adlarıyla başlıyor. Kişiye özel bir süper yönetici hesabı açtıktan sonra varsayılan admin hesabını kaldırın; her yöneticinin kendi adını taşıyan bir hesabı olsun. Web arayüzüne, SSH’a ve REST API’ye erişen yönetici hesaplarında çok faktörlü doğrulama zorunlu olsun. REST API için kullanıcı adı ve parola yerine, yalnızca belirli IP adreslerinden kabul edilen API anahtarları kullanın. Varsayılan hesap yoksa ve her girişte ikinci faktör isteniyorsa, parola listesiyle çalışan bir betik bir yere varamaz.
Aynı kural kullanıcı tarafı için de geçerli: SSL VPN ve GlobalProtect girişlerine de çok faktörlü doğrulama ekleyin. GlobalProtect kullanıyorsanız CVE-2026-0257 yamasını uyguladıktan sonra açık VPN oturumlarını gözden geçirip sonlandırın; yamadan önce sahte çerezle açılmış bir oturumun hâlâ sürüyor olması mümkün.
private-data-encryption ayarını kendi belirlediğiniz bir anahtarla açın. Cihazınıza yetkisiz giriş olduğundan şüpheleniyorsanız ya da yalnızca yönetim arayüzü uzun süre internete açık kaldıysa, yapılandırmadaki bütün parolaları açığa çıkmış kabul edin: LDAP bağlantı hesabı, yerel kullanıcılar, VPN hesapları. LDAP bağlantısı için kullanılan hesabın yalnızca okuma yetkisi olmalı; etki alanı yöneticisi hesabıyla bağlanan bir güvenlik duvarı, saldırgana doğrudan anahtarı verir.
Kısa süreli kilitleme k0t’u yalnızca yavaşlatıyor. Kilitleme süresini uzatın ve aynı kaynaktan gelen tekrarlı kilitlenmeleri bir olay olarak inceleyin. Cihazda tanımadığınız bir yönetici hesabı ya da 0.0.0.0/0 olarak değiştirilmiş bir trusted host kaydı görürseniz, cihazın ele geçirildiğini varsayarak hareket edin.
Güvenlik duvarı aşıldıktan sonra son savunma hattı uç noktalar. ESET PROTECT’te potansiyel olarak güvensiz uygulamaların tespitini açmak, kurumunuzda kullanılmayan uzaktan yönetim araçlarının ve parola çıkarma araçlarının fark edilmesini sağlar. Kurumda hangi uzaktan erişim aracının onaylı olduğu belliyse, geri kalanını uygulama kontrolüyle engelleyin. ESET Inspect kullanıyorsanız VPN oturumunun hemen ardından gelen toplu LDAP sorgularını ve sunuculardaki Rclone çalışmalarını izleyen kurallar, bu raporun anlattığı zincirin ortasını görünür kılar.
Kendi güvenlik duvarınızın durumunu öğrenmek için bir tarama aracına ihtiyacınız yok. Telefonunuzun mobil hattından, kurum ağının dışından, FortiGate’inizin yönetim adresini tarayıcıda açmayı deneyin. Kurumunuzun birden fazla dış IP adresi varsa hepsini, 8443 ya da 10443 gibi standart dışı bağlantı noktalarıyla birlikte deneyin. Giriş ekranı karşınıza geliyorsa, k0t’un listesi de o ekrana ulaşabiliyor demektir. Bugün yapılacak ilk iş, o ekranı yalnızca sizin görebileceğiniz bir yere taşımak.
Ekranın dışarıdan açılmaması ise işin bittiği anlamına gelmiyor. Bu test yalnızca kapının internetten görünüp görünmediğini söyler. Ele geçirilmiş bir iç bilgisayar ya da ağdaki başka bir cihaz aynı yönetim ekranına içeriden ulaşabilir ve şifrelenmemiş bir yapılandırma dosyası orada da aynı parolaları verir. Yönetici hesaplarındaki çok faktörlü doğrulama ve yapılandırmanın kendi anahtarınızla şifrelenmesi, dışarıya kapalı cihazlarda da yapılması gereken işler.