 Tomáš Foltýn
15 Ekim 2026
8 dk okuma
Kurum İçi Önlemler
Şeytan hâlâ e-postada, ama yeni bir maske takıyor
Bugün tipik bir kimlik avı e-postası artık bozuk dilbilgisi, şüpheli bir URL ya da özensiz bir giriş sayfasıyla kendini ele vermiyor. Bu uyarı işaretlerine dikkat etmek hâlâ işe yarıyor elbette, ama yoklukları bir mesajı meşru yapmıyor. Modern sosyal mühendislik düzenekleri, dikkatli bir incelemeye dayanacak şekilde tasarlanıyor; eskiden bir saldırının açık verdiği yerlere artık güven veren ayrıntılar yerleştiriliyor.
Bu yüzden bugünün kimlik avı e-postası, mümkün olan en az dirençle karşılaşacak şekilde kuruluyor. Meşru iş akışlarını kendi amaçlarına çeviriyor ve çalışanlara işlerinin ortasında, hesaplarında oturum açıkken ulaşıyor; gelen her işlem talebi sıradan bir iş gününün parçası gibi görünüyor. Bazı teknikler doğrudan açık oturumları hedefliyor: saldırganlar odağı parola çalmaktan kimlik doğrulama belirteçlerini (token) çalmaya kaydırıyor.
Hizmet olarak siber suç ekonomisi büyüdükçe, kötü niyetli herkes giriş bilgilerini yakalayan düzeneğiyle birlikte gelen hazır bir kimlik avı kiti satın alabiliyor. Yapay zekâ da çok sayıda hedefi araştırmak ve her birine uygun tonu tutturmak için gereken zamanı ve emeği büyük ölçüde azalttı. Bu değişimler, birçok şirketin uyum sağlayabileceğinden daha hızlı ilerliyor.
Kimlik avı eğitiminin öğrettikleri
İlk kaybolan ipucu bozuk dilbilgisi oldu. Bu iş için geliştirilmiş yapay zekâ araçları, dili düzeltmeyi ve yemi her alıcıya göre uyarlamayı çok kolaylaştırdı. Bazı saldırganlar tek seferlik denemeler yerine yapay zekâyı önce hedefleriyle güven ilişkisi kurmak için kullanıyor, asıl hamleyi sonra yapıyor. Kusursuz ya da kültürel inceliklere uygun bir yazım, bugün mesajın gerçek olup olmadığı hakkında hiçbir şey söylemiyor.
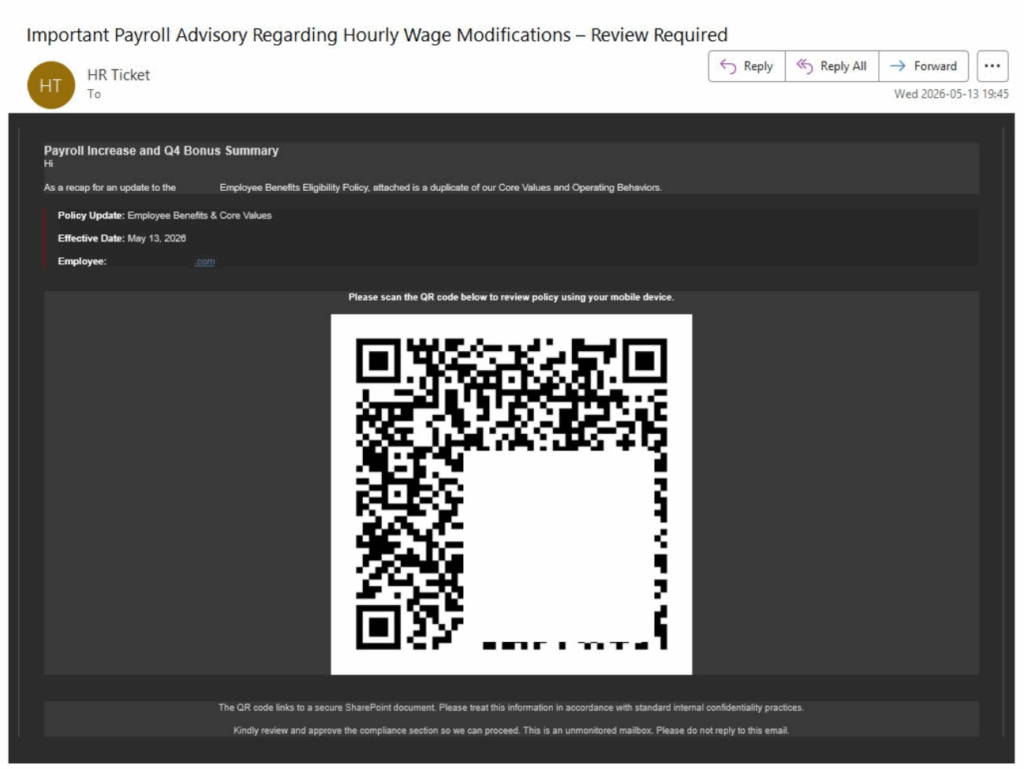
URL bağlantısı da artık güvenilir bir ipucu değil. Bir kimlik avı e-postası hedef adresi QR kodun içine gizlediğinde, üzerine gelip kontrol edilecek bir bağlantı kalmıyor. Üstelik kod telefonla okutuluyor; şirketin verdiği dizüstü bilgisayarları koruyan olağan kontroller burada devreye girmiyor. Saldırının bir cihazdan diğerine geçmesi, şirketin olayın tamamını görmesini de zorlaştırabiliyor. Ölçeği göstermek için: ESET telemetrisine göre 2026’nın ilk yarısında tespit edilen her dokuz kimlik avı e-postasından biri QR kod kullanıyordu. Microsoft da QR kodları en hızlı büyüyen e-posta tabanlı saldırı vektörü olarak gösteriyor.
Peki farkındalık eğitimlerinin kırmızı bir çerçeveyle işaretlediği o sahte giriş sayfası? ConsentFix gibi teknikler ona hiç ihtiyaç duymuyor. Kurban ele geçirilmiş ama meşru bir web sitesine geliyor. Burada CAPTCHA görünümlü sahte bir doğrulama ekranı onu gerçek bir Microsoft oturum açma akışından geçiriyor ve ardından bir OAuth yetkilendirme kodu içeren bir URL’ye yönlendiriyor. Kurbandan bu URL’yi kopyalayıp ele geçirilmiş sayfaya geri yapıştırması isteniyor; saldırgan da kodu alıp erişim ve yenileme belirteçleriyle değiştiriyor. İşin kritik kısmı şu: Kurbanın zaten açık bir Microsoft oturumu varsa, saldırıyı durdurabilecek ne bir parola ne de çok faktörlü kimlik doğrulama (MFA) istemi çıkıyor.
Benzer bir tablo ClickFix’te de görülüyor. Kurbanı bir komutu kendi terminaline yapıştırmaya kandıran bu sosyal mühendislik hilesinin tespitleri hızla artmaya devam ediyor. AI-fix olarak bilinen bir türevi, Anthropic, OpenAI ve Microsoft’a ait meşru alan adlarına sahte sorun giderme talimatları yerleştirirken görüldü. CrashFix adlı sahte bir reklam engelleyici ise hedeflerini resmî Chrome Web Mağazası’na yönlendiriyor ve kurulumdan sonra ilk sahte uyarısını göstermek için bir saat bekliyor. Bunun amacı büyük olasılıkla kullanıcının neden ile sonuç arasında bağ kurmasını engellemek.
Görmek de duymak da artık inanmaya yetmiyor; tanıdık bir yüz ya da ses, talebin arkasında kimin olduğunu her zaman kanıtlamıyor. İşin ortasında gerçeğe çok yakın ama sahte bir ses ya da görüntüyle karşılaşan çalışanların her kareyi incelemeye ya da eski deepfake’lerin ele verdiği yapay izleri aramaya çoğu zaman fırsatı olmuyor. Bağlam inandırıcı olduğunda kusurlu bir taklit bile ikna edici olabiliyor. Hong Kong’da bir finans çalışanı, üst düzey meslektaşlarının deepfake kopyalarıyla dolu bir görüntülü görüşmeye katılmış ve sonunda toplam 25 milyon ABD dolarını aşan havaleler yapmıştı.
İnsan hatasında durmayın
Bir olayı yalnızca “insan hatası”na bağlamak, sürecin tek bir adımını gösteriyor ama bir anlık dikkatsizliğin neden sonunda büyük bir krize dönüştüğünü açıklamıyor. Güvenlik farkındalık eğitimi iyi alışkanlıklar kazandırabilir ve sahte mesajlara karşı gözü keskinleştirebilir; ama uyarı işareti taşımayan bir mesaja bariz bir uyarı işareti ekleyemez. Hele birçok saldırı artık çalışanların öğrendiği kontrolleri önceden hesaba katarak tasarlanıyorken. Çalışanın tıklaması saldırgana bir kapı aralıyor; zararın oluşup oluşmayacağı ise hâlâ ayakta duran önleyici kontrollere ve şirketin sonrasında olanları ne kadar hızlı tespit edip durdurduğuna bağlı.
ESET’in 2026 ilk çeyrek MDR raporu bir şeyi daha ortaya koyuyor: Çalışanlar kimlik avı ve spam mesajlarını çoğu zaman tanıyor, ama sonra yalnızca siliyor. Çünkü bu tür mesajların nereye bildirileceğini kimse belirlememiş. Şirket hem diğer çalışanlara yeni kimlik avı hilelerini öğretme hem de saldırıdan daha geniş dersler çıkarma fırsatını kaçırıyor. Mesajın büyük ölçekli bir kampanyanın parçası olup olmadığını erkenden araştırma şansını da kaybetmiş olabiliyor.
ESET KOBİ Siber Hazırlık Endeksi de farkındalık eğitiminin en yaygın olduğu işletmelerin, zaten birden fazla olay yaşamış olanlar olduğunu gösteriyor. Aynı araştırmaya göre işletmeleri en çok yapay zekâ destekli zararlı yazılımlar endişelendiriyor; oysa gerçek olaylar hâlâ kimlik avı, yamalanmamış yazılımlar, izlemedeki boşluklar ve zayıf parolalarla başlıyor. Yapay zekânın rolü, yerleşik yöntemleri daha hızlı ve daha ölçeklenebilir hâle getirmek.
Güvenmeyin, doğrulayın
Saldırganlar, çoğu insanın aramayı öğrendiği meşruiyet işaretlerinin birçoğunu artık taklit edebiliyor. Kontrollerin bu yüzden mesajın kendisinin sağlamadığı bir şeye dayanarak doğrulama yapması gerekiyor. Ödeme talepleri ve yüksek riskli diğer işlemler için ek kontroller giderek yaygınlaşıyor: doğrulanmış bir kanal üzerinden teyit ve gerektiğinde ikinci bir onaylayıcı.
İkna edici her şeyin kolayca üretilebildiği bir dönemde bağlam her zamankinden önemli. Bunun için bir saldırının şirket ortamından geçerken bıraktığı ağ bağlantıları, dosya değişiklikleri gibi izleri toplamak gerekiyor. Bu izlerin her biri tek başına sıradan görünebilir; ama birbiriyle ilgisiz gibi duran birkaç iz bir araya geldiğinde süren bir saldırıya işaret edebilir. Otomatik analiz, hesaplar ve cihazlar arasındaki ilişkili sinyalleri gruplayabilir; analistler de bu örüntünün aktif bir ihlal anlamına gelip gelmediğini ve nasıl müdahale edileceğini belirler. Gelişmiş bir yönetilen tespit ve müdahale (MDR) hizmeti buna araştırma yetkinliği ve kapasite ekliyor: zayıf sinyalleri tutarlı bir hikâyeye dönüştürüyor ve küçük bir ekibe, kendi başına kadro kurup işletemeyeceği yetenekleri sağlıyor.
ESET MDR telemetrisi, güvenlik olaylarının yaklaşık %70’inin olağan mesai saatlerinde, %90’ının ise iş günlerinde yaşandığını gösteriyor. 4.400 karar vericiyle yapılan ankete dayanan ESET KOBİ Siber Hazırlık Endeksi ise olay incelemelerinin genellikle ne kadar sürdüğünü ortaya koyuyor: %41’i iki hafta içinde tamamlanıyor, %34’ü ise iki ile altı hafta sürüyor. Özellikle ikinci grup, bir şirketin ciddi operasyonel aksama yaşamadan kaldırabileceği bir süre değil.
KOBİ’lerde büyüyen saldırı yüzeyini izlemek için gereken kaynaklar, saldırı yöntemlerinin artan ölçeği ve karmaşıklığıyla aynı hızda artmıyor. Yüz kişilik bir şirket, çok daha büyük bir şirketle aynı türden bulut, kimlik, ödeme ve iş birliği sistemlerine bağımlı olabilir; ama bunları takip edecek çok daha az insanı vardır. Küçük bir BT ekibinde olay incelemesi, sistemleri ayakta tutmanın diğer görevleriyle yarışıyor. Dağınık araç setleri de yetersiz kadrolu ekipleri ekranlar arasında gidip gelen verimsiz bir çalışma düzenine itebiliyor.
Kimlik avına dayanıklı kimlik doğrulama ve oturum kontrolleri dahil çok katmanlı önleyici önlemler, kimlik bilgisi çalma girişimlerinin önüne geçmekte çok işe yarıyor. Ancak bir kimlik avı e-postası artık alıcının ayrıntıya gösterdiği dikkatten fazlasını sınıyor; sonucu tıklamayı izleyen dakikalarda ve saatlerde olanlar belirliyor. Uygulanabilir her güvenlik planı, çalışanların fark etmediği saldırıları da hesaba katmalı. Yapay zekâ işin hacmi ve hızıyla baş etmeye yardım ederken, deneyimli analistler kanıtları değerlendirip müdahaleyi yönetebiliyor.