SİBER GÜVENLİK
Dosya adlarının sonuna .L0CK3D ekleniyor, her klasöre read-me3.txt adlı bir fidye notu bırakılıyor. Synology NAS cihazlarını hedef alan C3RB3R dalgası böyle görünüyor. Synology 29 Ekim 2026 tarihli duyurusunda eski DSM sürümlerini çalıştıran cihazların fidye yazılımıyla hedef alındığını açıkladı ve kullanıcılarını hemen güncellemeye çağırdı. BleepingComputer‘a göre üreticinin böyle bir saldırı için müşterilerine yaptığı son uyarı, Ağustos 2019’daki eCh0raix dalgasıyla ilgiliydi. Duyurudaki “eski sürüm” ifadesi ise kolayca yanlış okunabilir: başka bir rapora göre hedefte, Eylül 2026 yamasını henüz almamış cihazlar da var.
Çin merkezli güvenlik şirketi 360, aynı gün yayımladığı raporda C3RB3R’ı uzun süredir etkin olan Cerber ailesinin bir varyantı olarak tanımlıyor ve Ekim 2026’dan beri Synology NAS cihazlarından vaka bildirimi aldığını söylüyor. BleepingComputer’ın aktardığına göre fidye notu kurbanı, karanlık ağdaki bir sayfadan binlerce dolara “C3rb3r Decryptor” satın almaya yönlendiriyor, kanıt olarak bir dosyayı ücretsiz çözmeyi teklif ediyor ve üçüncü taraf kurtarma yazılımlarının dosyalar için ölümcül olacağını söylüyor. Fidye notlarında yazmayanlar genellikle notta yazanlardan daha önemlidir: bu aracın işe yarayıp yaramadığını doğrulayan bir kaynak yok, biz de doğrulanmış ücretsiz bir çözücüye rastlamadık. 360 fidye ödenmemesini öneriyor.
Kurban sayısını ise bilmiyoruz. Ne Synology ne de 360 bir rakam veriyor; BleepingComputer yalnızca müşterilerden yoğun bir bildirim dalgası geldiğini yazıyor.
Kaynaklar burada ayrışıyor. Synology, Aralık 2024’te kapatılmış bir açıktan söz ediyor, duyurusunun bir sürümünde de hedefin ömrü dolmuş DSM sürümleri olduğunu yazıyor ve SA-24:20 numaralı bültene bağlantı veriyor; Kasım 2024 tarihli bu bültendeki en ağır açık, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya imkân veren CVE-2024-10441. 360 ise incelediği vakaları 18 Eylül 2026 tarihli SA-26:13 bülteninde kapatılan CVE-2026-13639 ve CVE-2026-13684’e bağlıyor. İkisi de CVSS 9,8 puanlı ve bültende geçici önlem olarak “yok” yazıyor. Gridinsoft‘un da belirttiği gibi, kamuya açık raporlar iki tarafın aynı kurbanlardan ya da aynı giriş yolundan söz edip etmediğini göstermiyor.
Pratik sonuç şu: Hangi tarafın haklı olduğunu beklemeye gerek yok. Cihazınız 2024 yamasını almış olsa bile Eylül 2026 bültenindeki sürümün altındaysa kendinizi güvende saymayın. Aşağıdaki tabloda iki bültenin asgari güvenli sürümleri yan yana:
| DSM dalı | SA-24:20 (Kasım 2024) | SA-26:13 (Eylül 2026) | Synology desteğinin bitişi |
|---|---|---|---|
| 7.4 | Listede yok | 7.4-90075 | Haziran 2028 |
| 7.3 | Listede yok | 7.3.2-86009-4 | Ekim 2027 (uzatılmış destek Ekim 2028) |
| 7.2.2 | 7.2.2-72806-1 | 7.2.2-72806-9 | Aralık 2025’te bitti |
| 7.2.1 | 7.2.1-69057-6 | 7.2.1-69057-12 | Aralık 2025’te bitti |
| 7.2 | 7.2-64570-4 | Bültende yama yok | Aralık 2025’te bitti |
| 7.1 | 7.1.1-42962-7 | Bültende yama yok | Bitti (Haziran 2024, belirli modellerde Haziran 2025) |
| 7.0 | Listede yok | Bültende yama yok | Haziran 2023’te bitti |
| 6.2 | 6.2.4-25556-8 | Bültende yama yok | Eylül 2024’te bitti |
Bunlar asgari sürümler, en güncel sürümler değil. Destek tarihleri Synology’nin yazılım yaşam döngüsü politikasından. Desteği biten bir dal için bültende yama olmaması güvende olduğu anlamına gelmez: üretici bu dallarda açığın bulunup bulunmadığını söylemiyor, düzenli güvenlik güncellemesi de sözü vermiyor. Eylül’de 7.2.2 ve 7.2.1 için çıkan yama da destek tarihi geçmiş dallar için bir istisna, garanti değil. Bu dallardaki bir cihazı modelinizin desteklediği en yeni DSM’ye yükseltin. Yükseltme mümkün değilse cihazı internetten tamamen ayırın ve değiştirmeyi planlayın.
Türkiye’deki zemini görmek için internete bağlı cihazların kayıtlarını tutan arama motorlarından birinde 3 Kasım’da sayım yaptık. Sayfa başlığında Synology geçen 697 adres var, 506’sı varsayılan 5000 ve 5001 numaralı portlarda. Bunların yaklaşık 218’i şifresiz HTTP portu 5000’den yanıt veriyor. Bu sayı temkinli okunmalı: cihazın hangi DSM sürümünü çalıştırdığını göstermiyor, sahte tuzak sistemleri ayıklamıyor ve QuickConnect üzerinden erişilen cihazları büyük ihtimalle kapsamıyor. Üstelik bir kurban listesi de değil; Türkiye’den doğrulanmış bir C3RB3R vakasına rastlamadık. Dünya genelinde ise BleepingComputer, Shadowserver verisine dayanarak 380 binden fazla internete açık Synology NAS cihazından söz ediyor.
KOBİ’lerde NAS çoğu zaman hem dosya sunucusu hem de “yedek” olarak çalışıyor. Asıl risk de burada: RAID bir diskin bozulmasına karşı korur, cihazın ele geçirilmesine karşı korumaz. Bilgisayarlardan NAS’a alınan yedek, NAS şifrelendiğinde onunla birlikte gider. Fidye yazılımına hazırlık rehberimizde anlattığımız 3-2-1 kuralı (üç kopya, iki farklı ortam, biri kurum dışında) bu yüzden burada da geçerli. Kopyalardan en az biri NAS’tan bağımsız olmalı ve çevrim dışı ya da değiştirilemez bir yerde durmalı. Yedekleme stratejisi yazımızdaki adımlar başlangıç için yeterli.
Cihazınız destekliyorsa Synology NAS üzerindeki en güçlü önlem değiştirilemez anlık görüntüdür. Synology’nin belgelerine göre Snapshot Replication paketiyle alınan bu görüntüler, tanımlanan koruma süresi boyunca hiçbir yolla silinemiyor; şirket bunun ele geçirilmiş bir yönetici hesabına karşı da geçerli olduğunu söylüyor ve 7 ila 14 günlük koruma süresi öneriyor. 360 de kurcalamaya karşı korumalı görüntüleri açmayı ve düzenli oluşturulduklarını kontrol etmeyi öneriyor. Saldırıdan önce alınmış sağlam bir görüntü, kurtarma süresini ciddi biçimde kısaltabilir.
Bu özelliğin üç sınırı var. Saldırıdan önce açılmış olması gerekiyor. Paylaşımlı klasörde Btrfs birim ve destekleyen bir model şart, dolayısıyla modelinizi listeden kontrol etmek gerekiyor. Görüntü, dosyaların şifrelenmesini de durdurmuyor, yalnızca önceki hâline dönmeyi sağlıyor. İncelediğimiz kaynakların hiçbiri C3RB3R’ın anlık görüntülere nasıl davrandığını söylemiyor, cihaz arızası, yangın ya da hırsızlık ise görüntüyü cihazla birlikte götürür. Bu yüzden Hyper Backup ile kurum dışına ya da başka bir cihaza alınan kopyayı ve bağlantısı kesilen bir diski yine de planda tutun.
Kopyanın varlığı da tek başına yetmez. ESET’in 4.400 KOBİ ile yaptığı KOBİ Siber Hazırlık Endeksi 2026’ya göre KOBİ’lerin %75’i bir saldırıdan sonra toparlanabileceğinden emin, ama “çok emin” olanlar yalnızca %26. NAS’ta bu makası kapatan şey, kopyadan bir klasörü gerçekten geri yükleyip süresini ölçmek. ESET Tehdit Raporu H1 2026 de fidye yazılımı faaliyetlerinde yavaşlama belirtisi görmüyor; dolayısıyla bu dalga bitse bile hazırlığın değeri bitmiyor.
Yukarıdaki açıklar uzaktan tetiklenebildiği için asıl önlem güncelleme ve internete kapatmak. Şu ayarlar ise saldırganın kullanabileceği diğer yolları daraltır ve bir sonraki açıkta etkiyi azaltır:
NAS’ın tek kapısı kendi yönetim arayüzü değil; ona bağlanan her bilgisayar ve sunucu da bir kapı. Araştırmacıların Temmuz 2026’da incelediği bir INC fidye yazılımı vakasında saldırgan, NAS’ta hiç kod çalıştırmadan, ele geçirdiği bir Windows sunucuya NAS paylaşımlarını sürücü olarak bağlıyor, şifreleyiciyi de bu sürücüler üzerinde çalıştırıyordu. Bu yolda DSM’in güncel olması tek başına yetmez.
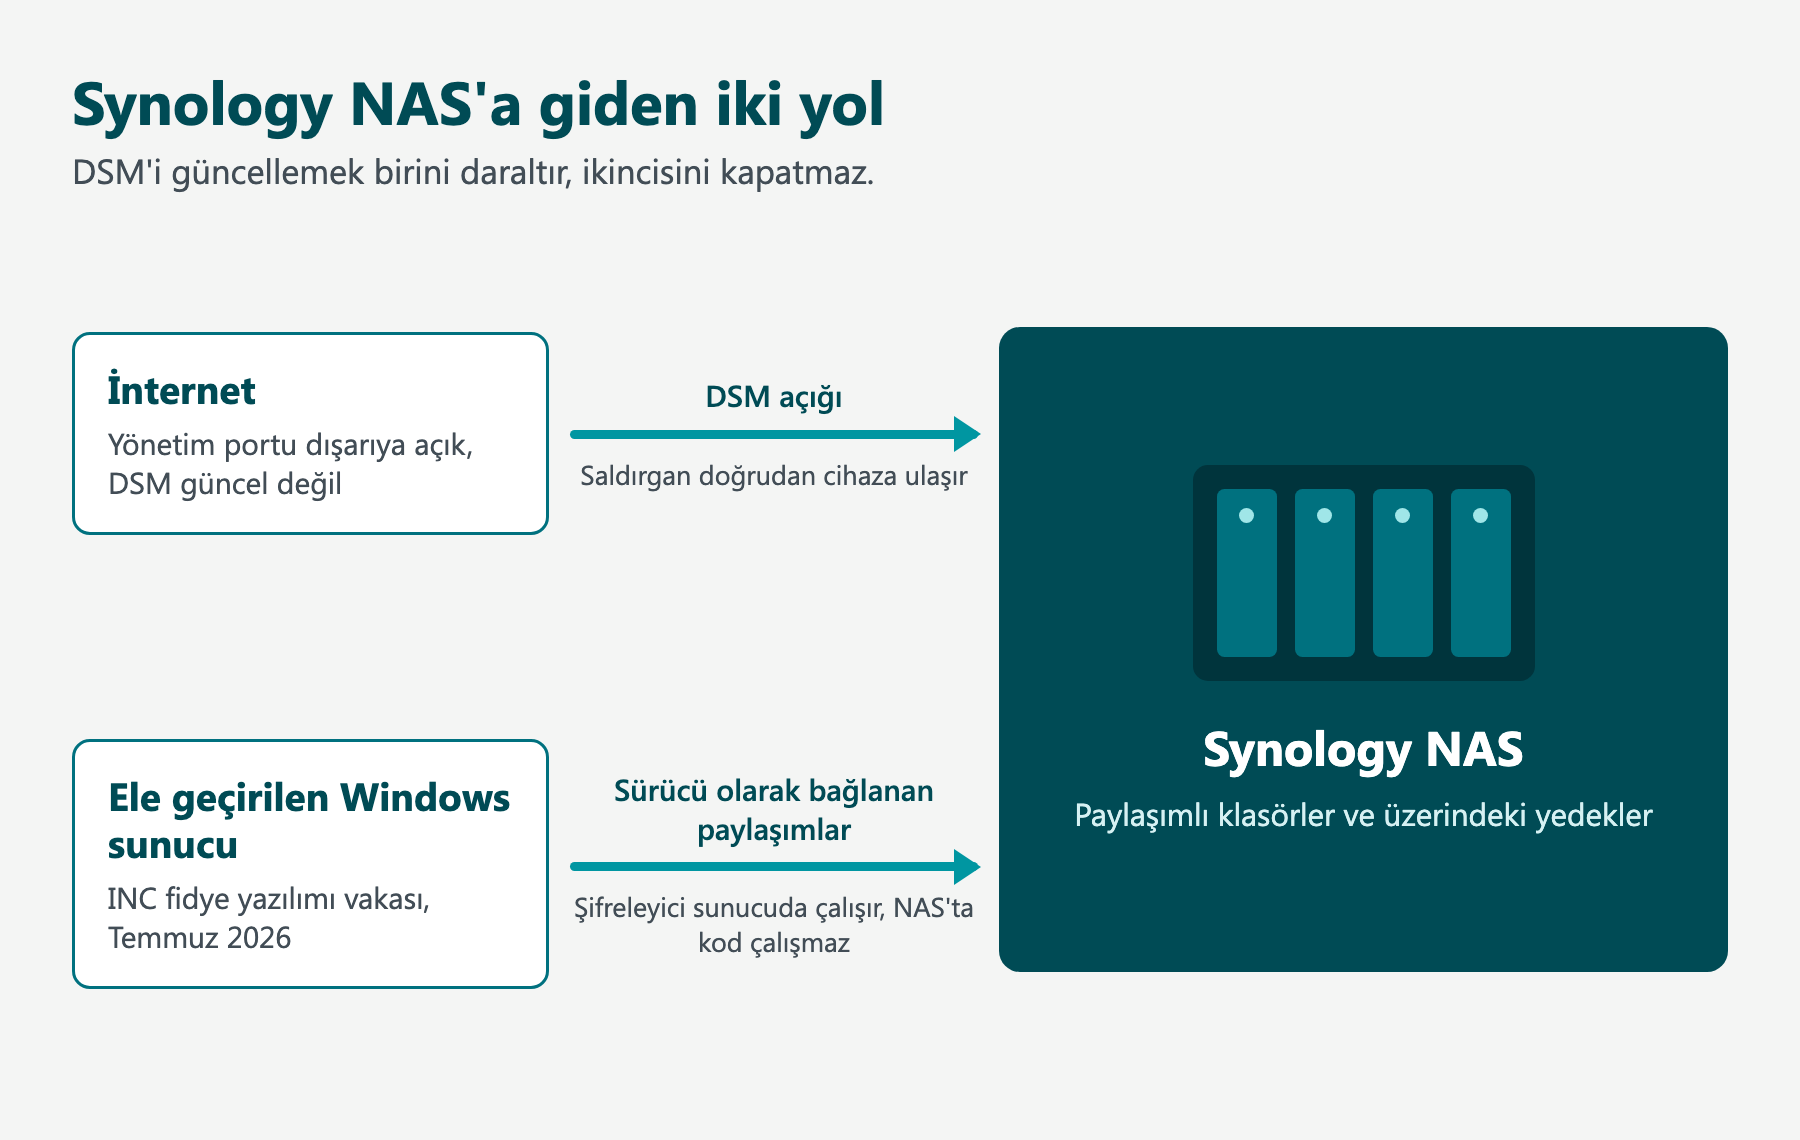
ESET PROTECT’in katkısı bu noktada başlıyor. Ransomware Shield, dosyaları fidye yazılımı gibi değiştirmeye çalışan uygulamaları davranışlarından tanıyıp engellemek için tasarlandı. ESET Inspect ise ele geçirilmiş bir cihazı tek tıkla ağdan ayırmaya ve yanal hareketi durduracak ağ erişim politikaları tanımlamaya imkân veriyor. Paylaşımlara yalnızca ihtiyacı olan hesapların ve cihazların erişebilmesi de aynı yolu daraltır.
C3RB3R’ın notu, üçüncü taraf yazılımların dosyaları bozacağını söylüyor ve tek çıkış olarak kendi çözücüsünü gösteriyor. Bu tehdidin gücü, kurbanın başka bir kopyası olmadığı varsayımından geliyor. NAS’tan bağımsız ve sınanmış bir kopyası olan kurum için read-me3.txt, bir pazarlık masasından çok bir temizlik işinin başlangıcıdır.