SİBER GÜVENLİK
ESET Research, kötü amaçlı yazılım dağıtmak için Sogou Input Method’un Windows sürümlerindeki güvenli olmayan HTTP iletişimini istismar eden bir DNS ele geçirme operasyonunu analiz ediyor
ESET olarak DarkVigil araç setini (FDMTP olarak da bilinir) 2025’ten bu yana takip ediyoruz. Analiz ettiğimiz kampanyalarda bir davranış hep aynı kaldı: DarkVigil implantları genellikle popüler Çin uygulamaları aracılığıyla yerleştiriliyor. SlippyNunchucks tehdit aktörü bu uygulamaları kötüye kullanarak Asya ve Avrupa’daki Çince konuşan kullanıcıları hedef aldı. Bu uygulamaların kod çalıştırmak için nasıl kötüye kullanıldığı büyük ölçüde belirsizliğini koruyordu.
Şimdiye kadar kamuoyuna yalnızca bir saldırı vektörü açıklandı: QuickFox tedarik zincirinin ele geçirilmesi. Bu olay, Fortinet’in bir makalesinde ve bağımsız olarak bir ESET Threat Intelligence raporunda analiz edildi. Tedarik zinciri saldırısı sona erdikten kısa süre sonra SlippyNunchucks, DarkVigil’i yerleştirmek için Sogou Input Method’u kötüye kullanmaya başladı.
QuickFox’un temiz sürümü yayımlamasından üç gün sonra, 01 Temmuz 2026’da DarkVigil implantlarının başlatıldığını gözlemlemeye devam ettik; bu kez implantları Sogou Input Method bileşeni SGTool.exe başlatıyordu. Daha ayrıntılı inceleme, uygulamanın markalı kelime tanıtım mekanizmasına ait bir isteğin kötü amaçlı bir yapılandırma sunmak için ele geçirildiğini ortaya koydu. Bu yapılandırma, ikili dosyaya yükleri Sogou Input Method’un mevcut iş akışları aracılığıyla çalıştırılabilecekleri belirli konumlara yerleştirmesi talimatını veriyor.
Operasyonu ortaya çıkardıktan kısa süre sonra kötüye kullanımı bildirmek ve bulgularımızı paylaşmak için Tencent Güvenlik Müdahale Merkezi (Tencent Security Response Center) ile iletişime geçtik. Tencent hızla yanıt verdi ve sorunu gidermek için bir güncelleme yayımladı. Ekibin hızlı yanıtı ve iş birliği için çok teşekkür ederiz.
Güvenlik açığı bildirim takvimi:
Bu yazının öne çıkan noktaları:
SlippyNunchucks, en az 15 Eylül 2023’ten bu yana aktif olan Çin bağlantılı bir tehdit aktörü. Siber casusluk faaliyetleri, DarkVigil araç setinin (FDMTP olarak da bilinir) yerleştirilmesi ve kullanılması etrafında şekilleniyor. DarkVigil, DarkVigil implantını ve bilinen 20’den fazla eklentiyi içeren modüler bir .NET araç seti. Araç seti Vigil kötü amaçlı yazılım çerçevesi üzerine, bu çerçeve de TouchSocket ağ çerçevesi üzerine kurulu. TouchSocket, DarkVigil’in C&C iletişimi için kullandığı bir ağ protokolü olan DMTP‘yi uyguluyor. Kötü amaçlı yazılımın sızdırdığı veriler, yine Vigil markasını taşıyan bir web yönetim paneli üzerinden yönetiliyor.
SlippyNunchucks ağırlıklı olarak Güney ve Doğu Asya’daki kuruluşları ve Çince konuşan kişileri hedef alıyor. Grup zaman zaman Almanya, Rusya, Birleşik Krallık ve Avusturya’daki kişiler de dâhil olmak üzere Avrupa’daki kurbanları da hedef aldı. Dikkat çeken kurbanlar arasında Sri Lanka, Filipinler ve Hong Kong’da faaliyet gösteren çok uluslu bir kumar şirketi; Dubai’de bir internet kafe ve Danimarka’da bir üniversite öğrencisi yer alıyor.
ESET Research, DarkVigil araç setini (veya FDMTP) 2025’in başından beri takip ediyor. DarkVigil adı, kötü amaçlı yazılım çerçevesinin dâhilî adı olan Vigil’den geliyor. Bu ad, using Vigil.Frame ve using Vigil.Core gibi kütüphane başvurularında ve aşağıdaki gibi PDB yollarında görülüyor:
Ayrıca implantın sızdırdığı verileri yönetmek için kullanılan web yönetim panelini de tespit ettik. Panelde, Vigil adını taşıyan bir logo yer alıyor (Şekil 1).
Şekil 1. Web yönetici panelinde görüntülenen Vigil logosu
Telemetrimizde DarkVigil ile ilişkili faaliyetler, operasyonları bu araç setinin yerleştirilmesi ve kullanılması üzerine kurulu Çin bağlantılı bir APT grubuna işaret eden ayrı bir küme oluşturuyor. Bu tehdit aktörünü SlippyNunchucks adıyla takip ediyoruz.
DarkVigil’i Mustang Panda’ya (Twill Typhoon olarak da bilinir) atfeden kamuya açık raporların aksine telemetrimiz, DarkVigil ile ilişkili faaliyetler ile Mustang Panda faaliyetleri arasında herhangi bir örtüşme ortaya koymadı. SlippyNunchucks’ın bağımsız olarak takip ettiğimiz ve şu anda Mustang Panda ile bilinen bir bağlantısı bulunmayan ayrı bir Çin bağlantılı APT grubu olduğunu değerlendiriyoruz.
SlippyNunchucks, 2025’ten bu yana DarkVigil implantlarını yerleştirmek için Sogou Input Method, QuickFox, QingTalk, MiYunChat, SoftCam ve tawk.to dâhil çeşitli Çin uygulamalarını kötüye kullandı. Bu yaklaşım, SlippyNunchucks’ın özellikle Asya ve Avrupa’da yurt dışındaki Çince konuşan kullanıcılara ulaşmasını sağladı. Kurban profili ve taktiklerdeki tutarlı örüntülere dayanarak SlippyNunchucks’ın Çin hükûmetinin çıkarlarıyla uyumlu, devlet destekli bir gözetim çabasıyla bağlantılı olduğunu değerlendiriyoruz.
SlippyNunchucks birçok sektördeki kuruluşları ve kişileri hedef alsa da Sri Lanka, Hong Kong ve Filipinler’de Çince çevrim içi bahis platformları işleten bir kuruluşa yönelik kapsamlı gözetim faaliyetleri tespit ettik. Çin’in kumar işletmeciliğine ve Çin vatandaşlarını yurt dışında kumar oynamaya yönlendirmeye cezai yaptırımlar da getiren kumar kısıtlamaları göz önüne alındığında bu kuruluşun hedef alınması dikkat çekici. Daha geniş kurban profiliyle birlikte değerlendirildiğinde bu hedefleme örüntüsü, SlippyNunchucks’ın Çin devletinin çıkarlarıyla uyumlu olduğu yönündeki değerlendirmemizi daha da destekliyor.
Bu durum, Çin bağlantılı APT gruplarının bölgedeki dolandırıcılık planlarıyla ilişkili Çin vatandaşlarına yönelik kolluk faaliyetlerini destekliyor gibi göründüğü çeşitli operasyonda gözlemlediğimiz bir örüntüyü izliyor. Bu faaliyetler, Çin makamlarının Güneydoğu Asya’daki dolandırıcılık sektörüne yönelik artan baskı çabaları sırasında gerçekleşiyor. Bu çabalar kısmen Çin vatandaşlarının komşu ülkelere kandırılarak götürülmesi ve dolandırıcılık merkezlerinde çalışmaya zorlanması nedeniyle ülke içinde artan baskıdan kaynaklanıyor.
1 Temmuz 2026’dan itibaren Hong Kong, Tayland, Japonya, Vietnam, Sri Lanka ve Umman’daki kurbanların Sogou Input Method’u kullanırken DarkVigil implantını aldığını gözlemledik. Başlangıçta ele geçirme sayısı ve kurbanların coğrafi çeşitliliği, bir istismarın söz konusu olabileceği izlenimini verdi. Ancak daha ayrıntılı inceleme, uygulamanın güvenli olmayan HTTP iletişimi kullanmasını kötüye kullanan bir DNS ele geçirme operasyonunu ortaya çıkardı. DNS manipülasyonunun hangi noktada gerçekleştiği hâlâ bilinmiyor; bu nedenle ele geçirme vektörü henüz çözülemedi. Olası ihtimaller arasında değiştirilmiş ve kötü amaçlı DNS yapılandırmalarına sahip ele geçirilmiş yönlendiriciler, DNS isteklerini ele geçiren bir implantla ele geçirilmiş yönlendiriciler veya internet servis sağlayıcısı (ISP) düzeyinde araya girme yer alıyor.
Sogou Input Method (Sogou Pinyin olarak da bilinir), bilgisayarlarda ve mobil cihazlarda Çince karakter yazmak için en yaygın kullanılan Çince giriş yöntemi düzenleyicilerinden (IME) biri (bkz. Şekil 2). Uygulama 2006’da, başlangıçta Sohu’nun bir parçası olan Sogou tarafından piyasaya sürüldü ve Tencent’in 2021’de Sogou’yu satın almasının ardından şu anda Tencent’e ait.
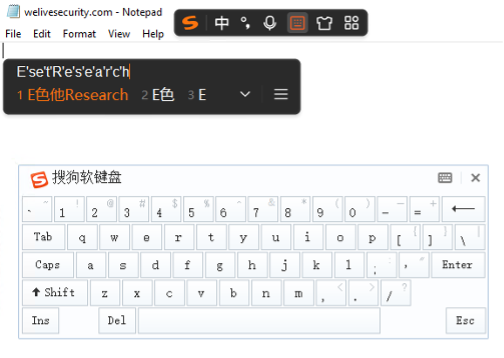
Şekil 2. Sogou Input Method kullanıcı arayüzü
Bu popüler IME daha önce de tehdit istihbaratı araştırmalarında yer aldı. Bunlar arasında Citizen Lab’in 2023’te bir ağ dinleyicisinin hassas iletişimlerin şifresini çözmesine olanak tanıyabilecek güvenlik açıklarına ilişkin analizi ve Gen Threat Labs’in yakın zamanda açıkladığı uzaktan kod yürütme açığı CVE‑2026‑51990 bulunuyor.
Sogou Input Method, kelime dağarcığını genişletmek ve Çince metin tahminini iyileştirmek için hücre sözlükleri (细胞词库) adı verilen özel koleksiyonlar kullanıyor. Sogou, Nisan 2016’da girişim şirketlerinin marka adlarını IME’nin kelime dağarcığına eklenmek üzere göndermesine olanak tanıyan Girişim Markası Destek Programı (创业品牌支持计划) adlı programı başlattı. Onaylanan bu adlar, kullanıcılar ilgili pinyin karşılığını yazdığında aday listesinde doğrudan görünebiliyor ve sıradan kelime girişlerinden ayırt edilmeleri için yanlarında küçük bir yeşil filiz simgesi (新芽) bulunuyordu.
SlippyNunchucks’ın ele geçirdiği istek bu marka tanıtım mekanizmasıyla ilişkili. Bu istek, yeşil filiz simgesi de dâhil olmak üzere markalı hücre sözlükleriyle ilişkili simgeleri indirmeye yönelik bir yapılandırmayı alıyor.
Tencent, 29 Ekim 2026’da etkilenen HTTP isteklerini HTTPS’e taşıyarak sorunu gideren 16.10 sürümünü yayımladı. Bu değişiklik, TLS sertifika doğrulamasını zorunlu kılarak DNS ele geçirme yoluyla kötü amaçlı yapılandırma dağıtılması riskini azaltıyor.
Sogou Input Method’un marka tanıtım mekanizmasının bir parçası olarak bileşenlerinden biri olan SGTool.exe, markalı hücre sözlükleriyle ilişkili simgelere ait yapılandırmayı almak için config.pinyin.sogou[.]com/api/brandScd/getBrandScd.phpuç noktasına bir HTTP isteği gönderiyor. Temiz bir ortamda uç nokta, SGTool.exe dosyasının .rdata bölümüne gömülü anahtar ve IV ile AES‑256‑CBC kullanılarak şifrelenmiş bir yapılandırmayla yanıt veriyor. Şifresi çözüldüğünde yapılandırma, küçük bir yeşil filiz simgesini (tree.png) indirme talimatı içeriyor; bu filiz, Girişim Markası Destek Programı kapsamındaki markaları simgeliyor (bkz. Şekil 3).
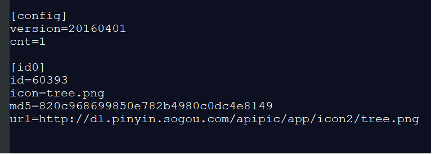
Şekil 3. getBrandScd.php uç noktasının sağladığı meşru yapılandırma
SGTool.exe, çok amaçlı bir görev dağıtıcısı işlevi gören meşru bir Sogou Input Method bileşenidir. İkili dosya, –appid= komut satırı bağımsız değişkeniyle sağlanan bir komut kimliğini ayrıştırıyor ve yürütmeyi uygulamaya özgü ilgili işleyiciye yönlendiriyor. IME kurulumu, arayüz teması yönetimi, sözlük güncellemeleri, Chromium Embedded Framework (CEF) indirmeleri ve diğer işlemler dâhil olmak üzere işlevlerle ilişkili en az 30 komut kimliği tespit ettik.
Özellikle –appid=scdreg -update ile ilişkili yürütme yolunda SGTool.exe bileşeni, yapılandırmayı almak için config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php adresine HTTP isteği gönderen bir işleyiciyi çağırıyor.
config.pinyin.sogou[.]com alan adı, Sogou Input Method’un resmî arka uç sunucusudur. Alan adına HTTPS üzerinden erişilebiliyor ve eriştiğimizde Tencent Technology (Shenzhen) Company Limited adına düzenlenmiş geçerli bir TLS sertifikası sundu (SHA‑1: F4E0B9A3B3FA449DFC77A596B44B4560B4D05A57). Buna karşın SGTool.exe analizimiz, uygulamanın bu sunucuda HTTPS yerine şifrelenmemiş HTTP üzerinden eriştiği 20 istek uç noktası ortaya çıkardı. getBrandScd.php uç noktası da bunlar arasında.
Kurbanların ortamlarında config.pinyin.sogou[.]com alan adının DNS çözümlemesi saldırganın kontrolündeydi. Saldırgan bu alan adını hazırlık sunucularından birine, yani 47.239.250[.]102 veya 47.237.122[.]175 adresine yönlendirdi; her iki sunucu da saldırganın kontrolündeki sogou-cdn[.]com alan adını barındırıyordu. Ardından getBrandScd.php uç noktasına giden HTTP istekleri, kötü amaçlı bir yapılandırmayla yanıt veren hazırlık sunucularından birine yönlendirildi.
Kötü amaçlı yapılandırma, meşru yapılandırmaya benzer şekilde şifrelenmiş. Şifresi çözülmüş içeriği Şekil 4‘te görülüyor.
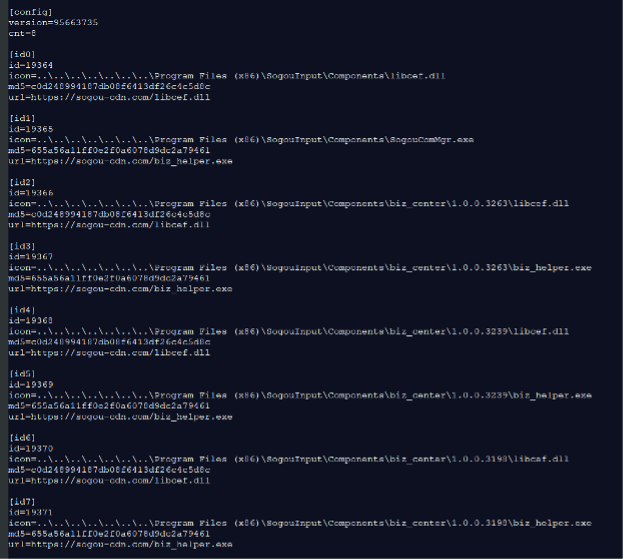
Şekil 4. Kötü amaçlı yapılandırmanın şifresi çözülmüş içeriği
Bu yapılandırma, ikili dosyaya sogou-cdn[.]com arkasındaki hazırlık sunucularından iki yük indirmesi talimatını veriyor:
Saldırgan, bütünlük doğrulamasını kontrol edebilmek için md5 alanlarını yüklerle eşleşecek şekilde değiştirdi. icon alanları bu dosyaların hedef yollarını belirtiyor. Konumlar, yüklerin mevcut iki mekanizma aracılığıyla çalıştırılabilmesi için seçilmiş:
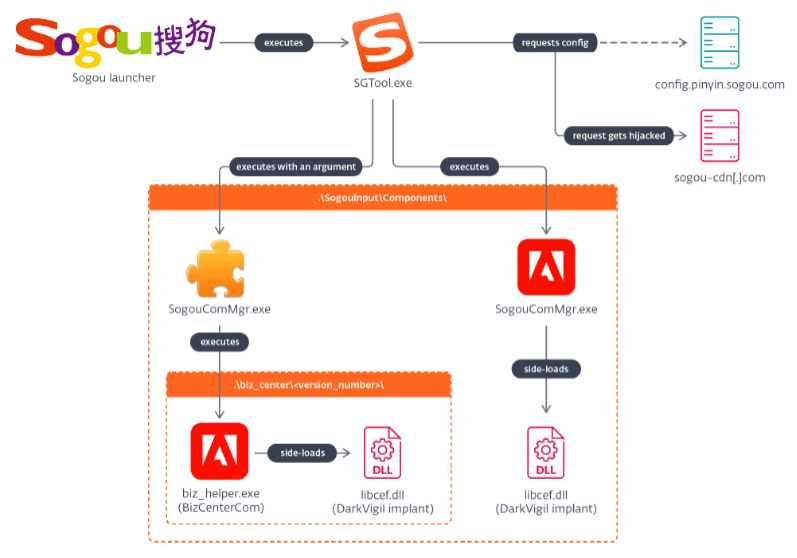
Şekil 5. DNS ele geçirme iş akışı
Sogou Input Method, \SogouInput\Components\ altında depolanan bileşenleri aynı dizinde bulunan SogouComMgr.exe adlı ayrı bir araçla yönetiyor. SGTool.exe, sırasıyla yeni bir bileşen kurmak, adlandırılmış bir paketten bir bileşen yüklemek veya bir bileşeni kaldırmak için SogouComMgr.exe dosyasını -installdoall <component_path>, -invoke <bundle> <component> ve -remove <component> gibi komut satırı bağımsız değişkenleriyle başlatıyor.
Kötü amaçlı yapılandırma, SGTool.exe dosyasına meşru Adobe ikili dosyasını (biz_helper.exe) \Components\SogouComMgr.exe olarak kaydetmesi talimatını veriyor. Sonuç olarak SGTool.exe bir bileşeni kurmaya veya yüklemeye çalıştığında bunun yerine bu Adobe ikili dosyasını çalıştırıyor. Kılık değiştirmiş biz_helper.exe ardından kötü amaçlı \Components\libcef.dll dosyasını yandan yükleyerek (side-loading) DarkVigil implantının çalışmasını sağlıyor. Bu teknik, mevcut bir iş akışını ödünç aldığı için ayrı bir kalıcılık mekanizması gerektirmeden kalıcılık sağlıyor.
Bir yazılım güncellemesi SogouComMgr.exe dosyasının üzerine yazsa bile DarkVigil, \Components\biz_center\<version_number>\ altına yerleştirilen yükler aracılığıyla çalıştırılabiliyor. Analizimizde SGTool.exe dosyasının SogouComMgr.exe dosyasını sıklıkla -invoke BizCenterComBundle BizCenterCom komut satırı bağımsız değişkeniyle başlattığını gözlemledik. Bu da kılık değiştirmiş biz_helper.exe dosyasının biz_center altındaki ilgili sürüm dizininden çalıştırılmasıyla sonuçlanıyor.
Önceki mekanizmaya benzer şekilde bu yaklaşım da Sogou Input Method’un bileşen yükleme iş akışını ödünç aldığı için ayrı bir kalıcılık mekanizması gerektirmiyor. Ancak uygulama bileşenleri farklı bir sürüm dizininden yükleyebileceği için yeni bir biz_centersürümü getiren güncellemelere karşı hassas.
Yöntemlerden biri meşru SogouComMgr.exe dosyasının yerini alırken diğeri meşru ikili dosyaya dayandığı için belirli bir anda yalnızca bir yürütme iş akışı gerçekleştirilebiliyor. Ayrıca her iki yöntem de son derece yıkıcı ve yazılım arızalarına yol açma olasılığı yüksek.
Bildirimimizin ardından Tencent, 30 Ekim 2026’da 16.10 sürümünü yayımladı. Bu güncelleme, etkilenen HTTP isteklerini HTTPS’e taşıdı ve sertifika sabitlemeyi (certificate pinning) etkinleştirdi. Ancak başka güvenlik endişeleri devam ediyor. Örneğin bir yapılandırmada belirtilen dosyaları indirirken SGTool.exe, beklenen görsel dosyaları yerine yürütülebilir dosyaların indirilmesini önlemek için dosya türlerini doğrulamalı. Ayrıca rastgele dosyaların üzerine yazılmasını önlemek için indirme hedeflerini belirlenmiş dizinlerle sınırlandırmalı.
DarkVigil’in en ilgi çekici yönü, bir ağ protokolü olan Duplex Message Transport Protocol’ü (DMTP) kullanması. Bu bölümde, DarkVigil’in bu protokolü kullanan C&C iletişimine ilişkin 2025’te yaptığımız analizi sunuyoruz. Daha yeni sürümler ek özelliklere veya farklı yöntem adlarına sahip olabilir ancak iç işleyişin analizimizle büyük ölçüde örtüşmesi beklenir.
DMTP, OSI modelinin uygulama katmanında çalışan ikili bir veri protokolüdür. TCP, UDP, HTTP, WebSocket ve hatta adlandırılmış kanallar dâhil olmak üzere çeşitli protokollerin üzerinde çalışabilmesi, ağ iletişimini kolaylaştırma konusunda onu son derece çok yönlü kılıyor.
Arka kapı geliştirme açısından DMTP, onu C&C iletişimi ve eklenti yönetimi için özellikle uygun hâle getiren iki yetenek sunuyor:
Sonraki paragraflarda, bu iki özelliğin DarkVigil’in ağ iletişimini nasıl benzersiz kıldığını göstermek için Şekil 6‘yı rehber alarak DarkVigil kodunu inceliyoruz.
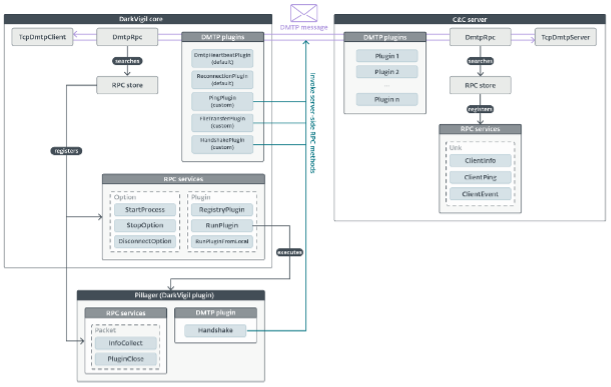
Şekil 6. DarkVigil ağ iletişiminin mimarisi
DarkVigil çerçevesinde hem istemci hem de sunucu kendi Dmtp eklenti setini uygulamalıdır (bkz. Şekil 6); her eklenti, bağlantı yaşam döngüsünün çeşitli aşamalarında DMTP mesajlarını göndermekten ve işlemekten sorumludur. Her DMTP eklentisi bir bağlantı olayını dinler ve bu olay tetiklendiğinde yanıt verir. Örneğin istemci tarafındaki HandshakePlugin eklentisi (bkz. Şekil 7), DarkVigil istemcisi C&C sunucusuna başarıyla bağlandığında tetiklenen OnDmtpHandshaked olayını dinler. Eklenti buna yanıt olarak kurbanın profilini göndererek iletişimi başlatır.
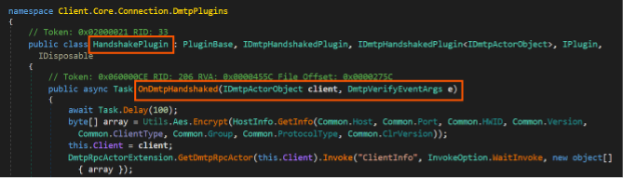
Şekil 7. HandshakePlugin uygulamasından bir kod parçası
DarkVigil komutları RPC aracılığıyla gönderip alıyor. Şekil 7, istemcinin kurbanın profilini içeren bir veri dizisini C&C sunucusuna ileterek ClientInfo RPC yöntemini çağırdığı bir örneği gösteriyor. Her bir bağımsız değişkenin anlamı şöyle:
DarkVigil’in mimarisinde, işlevsel olarak bir komut işleyiciye benzeyen RPC yöntemi bağlantının her iki ucunda da uygulanıyor. Çağrılar iç içe olabilir. Örneğin ClientInfo, yürütülmesi sırasında istemci tarafındaki bir RPC yöntemini çağırabilir, istemci tarafındaki yöntem de karşılığında sunucu tarafındaki başka bir yöntemi tetikleyebilir. Bu, daha önce bahsedilen ters RPC mekanizmasıdır ve dâhilî olarak DmtpRpcActor veya RPC aktörü olarak adlandırılır.
Bir DMTP mesajı geldiğinde önce Dmtp eklentileri tarafından incelenir. Mesajı hiçbir eklenti işlemezse inceleme için RPC aktörüne iletilir. RPC aktörü bir yöntem adı bulursa RpcStore olarak adlandırılan bir RPC kütüphanesinde ilgili kodu arar ve çalıştırır. RpcStore, tüm RPC hizmetlerinin kaydedildiği yerdir.
RPC hizmeti, ortak bir amaca hizmet eden ilgili RPC yöntemlerinin bir koleksiyonudur. Örneğin DarkVigil istemcisi iki hizmet uygular (bkz. Şekil 8):
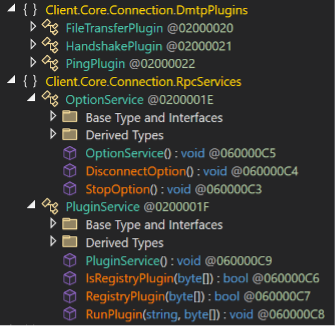
Şekil 8. DarkVigil RPC hizmetleri ve DMTP eklentileri uygulaması
DarkVigil istemcisinin temel amacı, kalıcılık sağlayan veya veri toplayan eklentileri (harici modüller) çalıştırmak ve yönetmek. PluginService (bkz. Şekil 8), eklenti yönetimi için araçlar sağlıyor.
Eklentinin yaşam döngüsü, C&C sunucusunun DMTP’nin yerleşik dosya aktarımı özelliğini kullanarak istemciye bir eklenti göndermesiyle başlıyor. Eklenti teslim edildikten sonra sunucu, eklentinin sıkıştırılmış ikili dosyasını HKCU\Software\Microsoft\IME\<HWID>\pluginHash kayıt defteri anahtarında saklayan RegistryPlugin yöntemini çağırıyor. Son olarak sunucu, kayıt defteri anahtarından alınan ikili verilerin sıkıştırmasını açan, bunları .NET ortamına yükleyen ve Plugin.Plugin sınıfının Run yöntemini çağıran RunPlugin yöntemini çağırıyor. Bu noktada eklenti başarıyla çalıştırılmış oluyor.
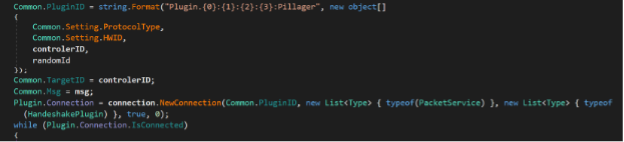
Run yönteminde eklenti iki bağımsız değişken alıyor: İstemcinin DMTP bağlantısına yönelik bir işaretçi ve C&C sunucusu tarafından sağlanan bir controlerID. Eklenti bu iki bağımsız değişkeni kullanarak istemciyi aktarıcı olarak kullanıp C&C sunucusuyla dolaylı bir bağlantı kuruyor (bkz. Şekil 9). Bu tasarım, DMTP’nin hem istemci-istemci hem de istemci-sunucu iletişim kanallarını eş zamanlı olarak destekleyebilmesine dayanıyor.
Şekil 9. Eklentinin C&C sunucusuna bağlanmak için kullandığı kod
C&C sunucusuyla bağlantı talep etmek için eklentinin bir PluginID değeri sağlaması gerekiyor (bkz. Şekil 9). Bu değer, aşağıdaki ögelerin birleştirilmesiyle oluşturuluyor:
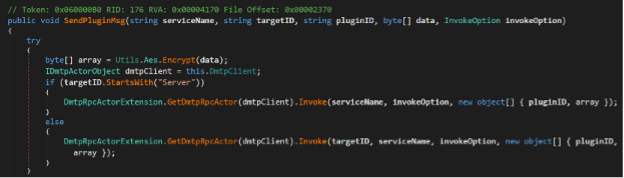
Bağlantı kurulduğunda eklenti, SendPluginMsg adlı bir aktarma işlevini kullanarak istemci veya sunucu tarafındaki herhangi bir RPC yöntemini çağırabiliyor (bkz. Şekil 10).
Şekil 10. SendPluginMsg yönteminin uygulamasından bir kod parçası
Eklenti SendPluginMsg yöntemine bir targetID bağımsız değişkeni ilettiğinde istemci, sunucu tarafındaki RPC yöntemini çağırıyor ve yanıtı geri iletiyor. targetID dâhil edilmezse istemci, yöntemi kendi RpcStore deposunda arıyor ve ardından çalıştırıyor.
DMTP, dört bölümden oluşan basit bir mesaj yapısı kullanıyor: Başlık, bayrak, uzunluk ve veri. Her bölümün boyutu ve açıklamasıTablo 1‘de verilmiştir.
Tablo 1. DMTP paket yapısı
| Section | Size (bytes) | Description |
| Header | 2 | A DMTP message always starts with the magic value dm. |
| Flag | 2 | Protocol flag. 0–19 reserved by the framework. For a TCP-DMTP connection, this flag is set to 1. |
| Length | 4 | The length of the payload. |
| Data | Variable | The payload. |
| Section | Size (bytes) | Description |
| Header | 2 | A DMTP message always starts with the magic value dm. |
| Flag | 2 | Protocol flag. 0–19 reserved by the framework. For a TCP-DMTP connection, this flag is set to 1. |
| Length | 4 | The length of the payload. |
| Data | Variable | The payload. |
| Section | Size (bytes) | Description |
| Header | 2 | A DMTP message always starts with the magic value dm. |
| Flag | 2 | Protocol flag. 0–19 reserved by the framework. For a TCP-DMTP connection, this flag is set to 1. |
| Length | 4 | The length of the payload. |
| Data | Variable | The payload. |
| Section | Size (bytes) | Description |
| Header | 2 | A DMTP message always starts with the magic value dm. |
| Flag | 2 | Protocol flag. 0–19 reserved by the framework. For a TCP-DMTP connection, this flag is set to 1. |
| Length | 4 | The length of the payload. |
| Data | Variable | The payload. |
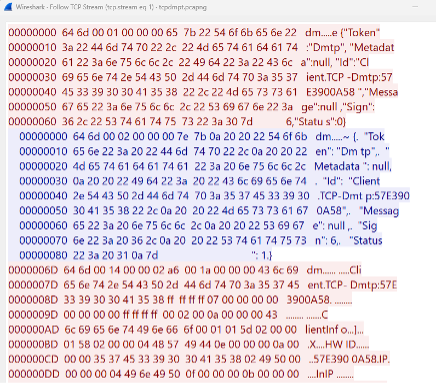
Şekil 11, DarkVigil ile C&C sunucusu arasındaki ilk birkaç mesajı gösteriyor. DarkVigil, bağlantıyı aşağıdakileri içeren bir DMTP el sıkışma isteği göndererek başlatıyor:
Şekil 11. Bir DarkVigil örneği tarafından oluşturulan ağ paketleri
Sunucu buna karşılık istemciye atanan, küresel olarak benzersiz bir kimlikle yanıt veriyor ve böylece DMTP el sıkışması tamamlanıyor. Bu örnekte C&C sunucusu, DarkVigil istemcisinin talep ettiği önceden belirlenmiş kimliği kabul edip yeniden kullanıyor. Bu noktada bağlantı kurulmuş oluyor ve uygulama düzeyindeki el sıkışmayı başlatmak için HandshakePlugin etkinleşiyor. Bir sonraki ağ mesajında DarkVigil, kurbanın bilgilerini alan sunucu tarafındaki RPC yöntemi ClientInfo’yu çağırıyor.
Bu yazıda, yurt dışındaki Çince konuşan kişileri hedef almak için kullanılan bir gözetim yöntemini anlattık. SlippyNunchucks, son derece popüler Çince giriş yöntemi düzenleyicisi Sogou Input Method’un kullandığı güvenli olmayan ağ iletişimini kötüye kullanarak Asya ve Avrupa’daki kurbanlara bir implant yerleştirebildi. Tehdit aktörü, henüz keşfedilmemiş bir yöntemle kurbanların ortamlarındaki DNS çözümlemesine müdahale ediyor ve Sogou Input Method’un oluşturduğu bazı HTTP trafiğini saldırganın kontrolündeki bir sunucuya yönlendiriyor. Uygulama, markalı hücre sözlükleriyle ilişkili simgeleri indirmek için yapılandırma istediğinde bu sunucu, yüklerin belirli konumlara indirilmesi talimatını içeren kötü amaçlı bir yapılandırmayla yanıt veriyor. Bu da Sogou Input Method’un bileşen yönetimine ait mevcut iş akışlarının kötüye kullanılmasına ve DarkVigil implantının çalıştırılmasına olanak tanıyor.
Ele geçirme göstergelerinin (IoC) ve örneklerin kapsamlı listesini GitHub depomuzda bulabilirsiniz.
| SHA‑1 | Filename | Detection | Description |
| 8A60A8E90E1F5F08F28FE5A6DD57BD686C20DC23 | libcef.dll | Win64/Agent.KSV | DarkVigil implant. |
| 3E16BA611782AF6E45576D390488D28FD676BADE | Microsoft.VisualStudio.HostingProcess.Utilities.Sync.dll | MSIL/DarkVigil_AGen.D | DarkVigil implant. |
| IP | Domain | Hosting provider | First seen | Details |
| N/A | blog.wangmengfun[.]top | N/A | 2026‑07‑08 | DarkVigil bootstrap domain. |
| N/A | update.mssproxy[.]net | N/A | 2026‑08‑06 | DarkVigil bootstrap server. |
| N/A | img.fusfun[.]top | N/A | 2026‑08‑06 | DarkVigil bootstrap server. |
| 47.86.15[.]162 | N/A | ALIBABA CLOUD – HK | 2026‑08‑08 | DarkVigil bootstrap server. |
| 47.236.254[.]159 | dev.soft-png-cdn[.]com | Alibaba (US) Technology Co., Ltd. | 2026‑06‑07 | Hijacking domain and staging server. |
| 47.237.122[.]175 | sogou-cdn[.]com | Alibaba (US) Technology Co., Ltd. | 2026‑07‑21 | Hijacking domain and staging server. |
| 47.239.250[.]102 | sogou-cdn[.]com | Alibaba (US) Technology Co., Ltd. | 2026‑07‑21 | Hijacking domain and staging server. |
Bu tablo, MITRE ATT&CK çerçevesinin 20. sürümü kullanılarak oluşturulmuştur.
| Tactic | ID | Name | Description |
| Initial Access | T1659 | Content Injection | SlippyNunchucks injected a malicious configuration into Sogou Input Method’s network communication via DNS hijacking. |
| Stealth | T1574.001 | Hijack Execution Flow: DLL | SlippyNunchucks abused a legitimate Adobe component to side-load the DarkVigil implant. |
| T1036.005 | Masquerading: Match Legitimate Resource Name or Location | SlippyNunchucks saved the legitimate Adobe binary as a Sogou Input Method’s component. | |
| Defense Impairment | T1112 | Modify Registry | SlippyNunchucks stored plugins’ compressed binaries in a registry key |
| Credential Access | T1557 | Adversary-in-the-Middle | The DNS resolution of config.pinyin.sogou[.]com was controlled by the attacker. |
| Command and Control | T1071.001 | Application Layer Protocol: Web Protocols | DarkVigil connects to the bootstrap server using HTTP. |
| T1105 | Ingress Tool Transfer | The malicious configuration instructs a Sogou Input Method component to download DarkVigil. DarkVigil can download additional plugins from the C&C server. | |
| T1573 | Encrypted Channel | DarkVigil communicates with the C&C server using encrypted messages. | |
| Exfiltration | T1041 | Exfiltration Over C2 Channel | DarkVigil can exfiltrate data to the C&C server using DMTP. |