 Can Erginkurban
17 Eylül 2026
5 dk okuma
Kurum İçi Önlemler
MTTD ve MTTR nedir, nasıl ölçülür? SOC hızınızı test edin
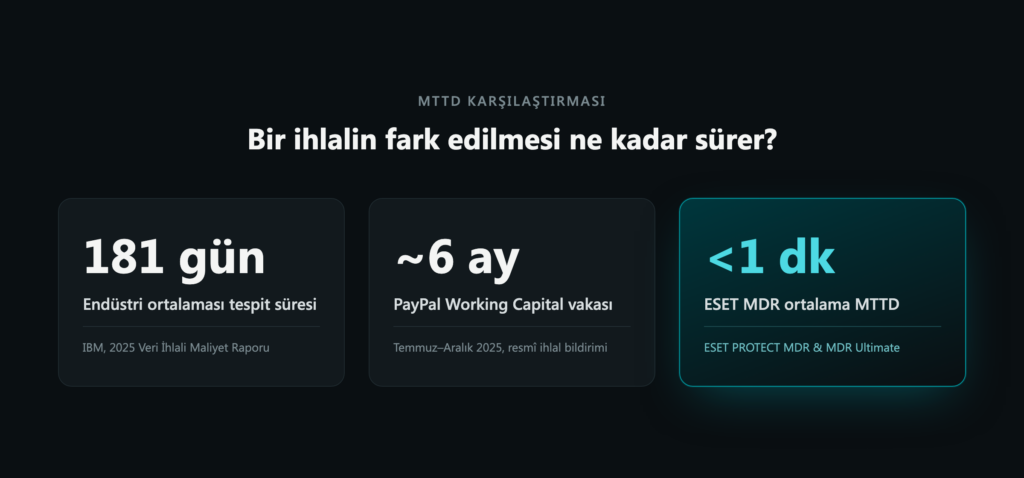
Altı ay. PayPal’ın Working Capital kredi platformuna sızan bir saldırganın, fark edilmeden erişimini sürdürdüğü süre bu kadardı. Erişim 1 Temmuz 2025’te başladı, ancak 12 Aralık 2025’te fark edildi. Bir saldırının nihai maliyetini belirleyen çoğu zaman saldırının kendisi değil, onu fark edene kadar geçen süredir. Bu yazı MTTD ve MTTR kavramlarını, yani bir saldırının fark edilme ve müdahale hızını ele alıyor.
MTTD ve MTTR aslında ne ölçer?
MTTD (Mean Time to Detect) ve MTTR (Mean Time to Respond), bir güvenlik ekibinin hızını sayıya dökmenin en doğrudan yolu. MTTD, bir saldırganın sisteme girişiyle bu girişin fark edilmesi arasında geçen süre. MTTR ise fark edildikten sonra tehdidin etkisiz hâle getirilmesine kadar geçen süre. İkisi birlikte, bir SOC’ün (Güvenlik Operasyon Merkezi) gerçek performansını gösterir; ne kadar log topladığını ya da kaç alarm ürettiğini değil. PayPal izole bir uç değer değil. IBM’in 2025 Veri İhlali Maliyet Raporu’na göre ortalama tespit süresi hâlâ 181 gün, ihlalin tüm yaşam döngüsü (fark edilme, kontrol altına alma, kapatma) ise 241 gün.
Bu iki metrik arasındaki fark önemli. Düşük MTTD’ye sahip ama yüksek MTTR’si olan bir ekip, saldırıyı hızlı görür ama yavaş müdahale eder; saldırgan bu sürede yanal hareket etmeye devam edebilir. Tam tersi de mümkün: hızlı müdahale kapasitesi olan ama tespit mekanizması zayıf bir ekip, zaten günler sonra fark ettiği bir tehdide “hızlı” tepki verdiğini düşünür. İkisi birlikte ölçülmeden, hiçbiri tek başına anlamlı değil.
MTTD ve MTTR neden saldırı hızına yetişemiyor
ESET’in H1 2026 Tehdit Raporu‘ndaki iki rakam bu ölçümün neden dakikalar cinsinden yapılması gerektiğini gösteriyor. ClickFix tekniğini kullanan saldırılar aynı dönemde yüzde 108 arttı. Kullanıcıyı kendi eliyle zararlı kodu çalıştırmaya ikna eden bu yöntem, klasik imza tabanlı tespitin yakalayamadığı bir davranış kalıbı üretiyor. Raporda benzersiz zararlı URL engellemeleri de yüzde 172 arttı. Bu, saldırganların artık tek kullanımlık alan adlarıyla çalıştığı, dün engellenen bir adresin bugün işe yaramadığı anlamına geliyor.
Bu iki eğilim yan yana konduğunda ortaya çıkan sonuç şu: statik kural setleriyle ya da günde bir kez çalışan taramalarla MTTD’yi düşürmek artık mümkün değil. Saldırı yüzeyi saatlik değişiyor; MTTD ve MTTR de aynı hızda, dakikalar cinsinden ölçülmek zorunda, günler cinsinden değil.
PayPal’da neden altı ay fark edilmedi?
Resmî ihlal bildirimine göre PayPal, sızıntının kök nedenini PPWC kredi başvuru sürecindeki bir kod hatasına bağladı. Hatalı kod, kimliği doğrulanmamış bir isteğin müşteri verisine (isim, SSN, doğum tarihi, iş adresi) ulaşmasına izin veriyordu. Bu istekler günlük trafik içinde normal bir başvurudan ayırt edilemiyordu. PayPal, tespitten sonra yaklaşık 100 etkilenen kullanıcının şifresini sıfırladı ve yetkisiz işlemleri iade etti; ancak sızıntının nasıl fark edildiğine dair teknik detay paylaşmadı.
Altı ay boyunca hiçbir alarm çalmadı, çünkü sızıntı klasik bir “dışarıdan içeri girme” değil, uygulamanın kendi mantığındaki bir açıktı. İmza tabanlı hiçbir tespit sistemi bunu yakalayacak şekilde tasarlanmamıştı. MTTD ve MTTR rakamlarını ölçmeyen bir kuruluş için bu tablo hiç şaşırtıcı gelmez, çünkü zaten kendi durumunu bilmiyordur.
MTTD ve MTTR nerede kopuyor?
Çoğu kuruluş için sorun, MTTD’yi kötü ölçmek değil, hiç ölçmemek. Görünürlük olmadan bir ihlali bilemezsiniz; ama görünürlük kurduğunuzda da (EDR/XDR araçlarını devreye aldığınızda) ikinci bir kopma noktası çıkar. Araçlar günde binlerce uyarı üretir, ekip bunların çoğunu susturur, ve MTTD rakamı iyileşiyormuş gibi görünse de aslında sadece görünmez hâle gelmiştir.
Gerçek kopma noktası burada: MTTD ve MTTR’yi anlamlı düşürmek, 7/24 izleme ve sürekli ayarlanan (tuned) tespit kuralları gerektiriyor. İçeride bunu kurmak aylar ve ciddi bir bütçe istiyor; kurmadan sadece araçları açmak ise az önce anlattığım “görünmez hâle gelme” riskini büyütüyor. Bu yüzden giderek daha fazla kuruluş, bu iki metriği kendi bünyesinde sıfırdan inşa etmek yerine, zaten ölçüp yayınlayan bir MDR hizmetine yöneliyor.
Sonuç
IBM’in 181 günlük endüstri ortalamasıyla ESET MDR’ın 1 dakikanın altındaki MTTD, 6 dakikanın altındaki MTTR rakamı arasındaki fark, sadece bir pazarlama iddiası değil; ölçülebilir bir kapasite farkı. Yazının başındaki soruya dönersem: asıl maliyeti saldırının kendisi değil, fark edilene kadar geçen süre belirliyor. Bugün atabileceğiniz tek adım şu: kendi MTTD ve MTTR sürenizin ne olduğunu, tahmin etmeden, gerçekten biliyor musunuz?
Başlangıç noktası aslında elinizin altında: SIEM ya da destek/ticket sisteminizdeki zaman damgaları. Bir alarmın oluşturulduğu an ile bir analistin ilk dokunduğu an arasındaki farkı çıkarmak, kaba ama gerçek bir MTTD tahmini verir. Bu ölçümü sistematik hale getirmenin adımlarını bir sonraki yazımızda ele alıyoruz. Kurum içi SOC ile MDR arasındaki tercih için ise kapsamlı karar rehberimize bakabilirsiniz.