SİBER GÜVENLİK
Siber suçlular sahte Docusign temalı belgeler ve bağlantılar kullanarak insanları kişisel veya kurumsal verilerini vermeleri için kandırıyor
Resmî bir belgeyi her imzalayıp göndermek istediğinizde yazdırmak, imzalamak, taramak, e-postayla göndermek ve/veya hatta fakslamak zorunda kaldığınız zamanları hatırlıyor musunuz? Bugün, zor işlerin çoğu Docusign gibi bulut uygulama sağlayıcıları tarafından perde arkasında yapılıyor.
Ancak tüm teknoloji markaları gibi kritik bir kullanıcı kitlesine ulaştığında siber suçlular her zaman bunu kendi amaçları için kötüye kullanmanın yollarını arıyorlar. Docusign, Fortune 500’ün %95’i de dahil olmak üzere dünya çapında 1,6 milyon müşteriye ve bir milyardan fazla kullanıcıya sahip olduğunu iddia ediyor. Bu da onu tehdit aktörlerinin hedef tahtasına oturtmuştur. Çalışanlarınızı Docusign temalı kimlik avından nasıl koruyacağınızı öğrenmek için okumaya devam edin.
Sosyal mühendislik, işletmeniz için en büyük tehditlerden biridir. Verizon‘a göre, kimlik avı artık veri ihlallerinin %19’u için bir ilk erişim vektörü iken %60’ında bir “insan unsuru” bulunmaktadır. Güvenilir ve yaygın olarak tanınan bir marka olan Docusign, kurumsal girişleri toplamak ve potansiyel olarak saldırılardan başka şekillerde para kazanmak isteyen tehdit aktörleri için doğal bir seçimdir.
Mağdurlar genellikle sahte bir Docusign “zarfı” içeren ve “belgeyi incelemek” için büyük sarı bir kutuya tıklamalarını isteyen bir e-posta alırlar. Ayrıca bir QR kodu içeren bir ek de olabilir. Her iki eylem de aynı sonuca yol açabilir: Kurban sahte Microsoft oturum açma sayfası gibi bir kimlik avı sitesine yönlendirilir ve kişisel ve/veya finansal bilgilerini girmesi istenir.
QR kodları, kullanıcının mobil cihazıyla tarama yapmasını gerektirdiği için de popülerdir ve bu cihazlarda kötü amaçlı bir sayfaya yönlendirilmelerini önleyecek güvenlik yazılımı yüklü olmayabilir. Her iki durumda da bu gibi hedefli bir kimlik avı saldırısı, tehdit aktörlerinin kurumsal ağlarda önemli bir yer edinmesinin yanı sıra ayrıcalık yükseltme, yanal hareket ve veri sızıntısı/fidye yazılımı için de olanak sağlayabilir.
Geçtiğimiz birkaç ay içinde şu olaylar ortaya çıktı:
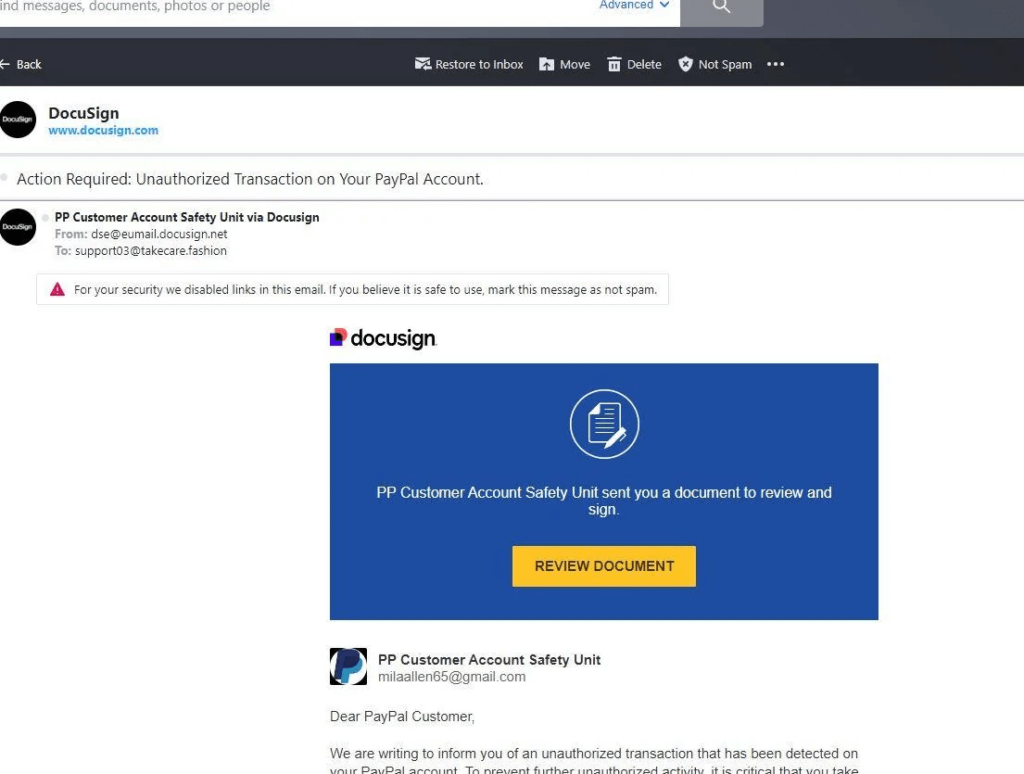
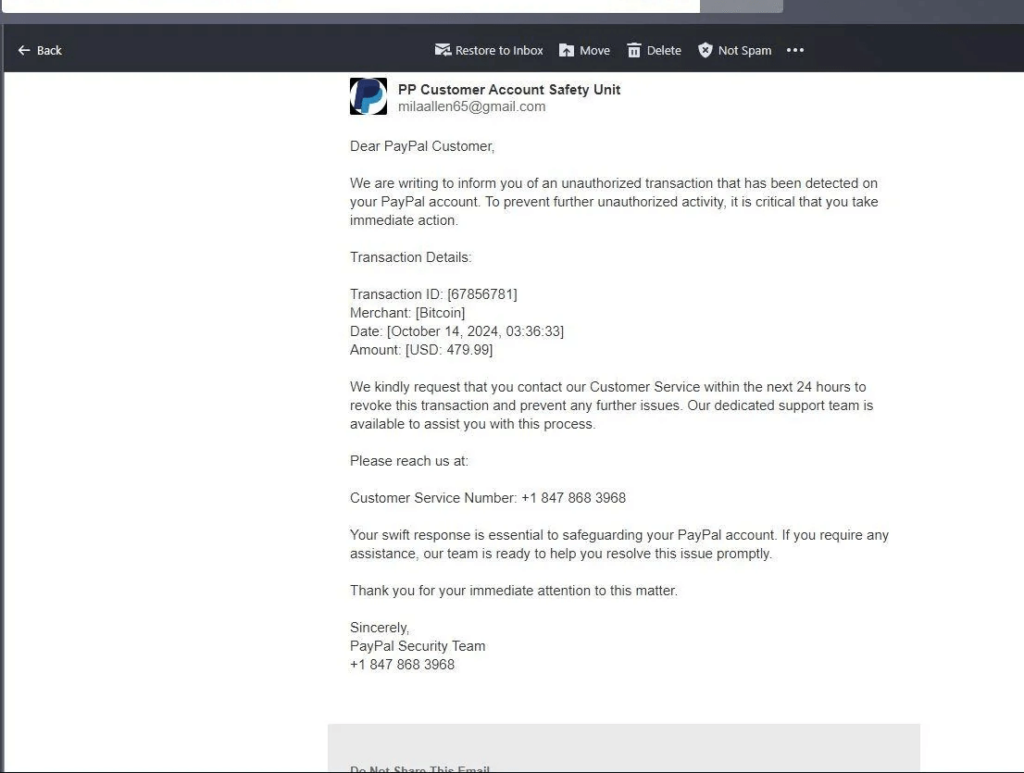
Neyse ki kendinizi ve şirketinizi Docusign tehditlerinden korumak için yapabileceğiniz çok şey var. Bir şirketin bakış açısından, ilk yapılacak şey risklerin farkında olmak ve personelin bir dolandırıcılık e-postasının uyarı işaretlerini tespit edebilmesini sağlamak için kimlik avı farkındalık programlarınızı güncellemektir. Simülasyon araçları bunu destekleyecek kadar özelleştirilebilir olmalıdır.
Çalışanlara dikkat etmeleri öğretilmesi gereken şeyler şunlardır:
Güvenlik farkındalığı parçasının üzerine aşağıdaki gibi şeyler ekleyerek savunma katmanlarını oluşturun:
En kötüsü olur ve bir çalışan bir Docusign dolandırıcılığına tıklarsa yönetici olarak aşağıdakiler de dahil olmak üzere belirli bir dizi eylem üzerinde çalışmanız gerekecektir:
Elbette Docusign sadece işletmeler tarafından kullanılmıyor. Bir ev satın alırken veya vergi evraklarını tamamlarken kişisel bir kapasitede maruz kalmış olabilirsiniz. Bu durumda, yukarıdaki ipuçlarının çoğu yine de işinize yarayacaktır. Elektronik imza uygulamaları büyük zaman tasarrufu sağlar. Ancak bu uygulamalara olan güveninizi istismar eden dolandırıcılara yakalanmadığınızdan emin olun.