SİBER GÜVENLİK
Adınız, bir abonelik numarası, bir son tarih ve kırmızı bir buton. Bu yıl pek çok kişinin gelen kutusuna düşen sahte iCloud ödeme e-postası ilk bakışta kusursuz görünüyor; eksik olan tek şey, hangi şirketten geldiği. Mesaj “Cloud” diyor ama hangi bulut olduğunu söylemiyor. Bana kalırsa bu belirsizlik bir dikkatsizlik değil, kampanyanın ta kendisi: kimseye özel yazılmadığı için herkese uyuyor.
Her sahte iCloud ödeme e-postası aynı kalıbı izliyor. Konu satırı ödemenin reddedildiğini, hesabın bloke edildiğini ya da fotoğraf ve videoların silineceğini söylüyor. BleepingComputer’ın Ocak 2026’da belgelediği örneklerde “Payment Declined”, “Payment overdue” ve “Your photos and videos will be deleted” gibi konu satırları vardı; bazılarında alıcının adı da konu satırına eklenmişti. Snopes ise aynı kalıbın doğrudan iCloud adını kullanan bir sürümünü inceledi.
Linke tıklayan kişiyi önce sahte bir hesap paneli, ardından bir “depolama taraması” karşılıyor. Tarama her zaman aynı sonucu veriyor: Fotoğraflar, Bulut Sürücü ve Posta dolu. Son adımda kullanıcı, ilgisiz ürünler satan ortaklık (affiliate) sayfalarına yönlendiriliyor: VPN hizmetleri, az bilinen güvenlik yazılımları ve kart bilgisi isteyen abonelik formları.
Dikkat çekici olan, dolandırıcıların çoğu zaman parolanızı istememesi. Hesabın kendisini hedef alan saldırılardan farklı olarak burada amaç sizi korkutup bir abonelik satın aldırmak ve kart bilginizi almak. Fotoğrafları kaybetme korkusu, bir parola uyarısından çok daha güçlü bir tetikleyici. İnsan bir parolayı gözden çıkarabilir ama çocuğunun on yıllık fotoğraflarını değil.
E-postalardaki ilk link genellikle storage.googleapis.com adresine, yani Google’ın meşru bulut depolama altyapısına gidiyor. Asıl dolandırıcılık sayfası bir sonraki adımda, rastgele üretilmiş alan adlarında açılıyor. Gönderen adresleri de aynı mantıkla oluşturuluyor: harf yığınından ibaret, tek kullanımlık alan adları.
ESET Tehdit Raporu H1 2026 bu tabloyu rakamlarla gösteriyor. Aralık 2025 ile Mayıs 2026 arasında ESET’in e-postada yakaladığı tehditler bir önceki döneme göre %10 azaldı. Aynı dönemde engellenen web tehditleri %32, engellenen benzersiz URL sayısı ise %172 arttı. Rakamları yan yana koyunca ortaya çıkan şu: e-postanın kendisi giderek daha masum görünüyor, zarar ise linkin arkasına taşınıyor. Saldırganlar saldırı sayısından çok adres sayısını artırıyor; dün engellenen alan adı bugün zaten kullanılmıyor. Sahte alışveriş sitelerinde gördüğümüz tek kullanımlık alan adı mantığı, iCloud ödeme e-postası kampanyasında da aynı şekilde işliyor.
Rapordaki ikinci veri de konuyla doğrudan ilgili. H1 2026’da e-postalarda en sık tespit edilen tehdit HTML/Phishing.Agent oldu ve e-posta tespitlerinin %19,9’unu oluşturdu. Listenin başında karmaşık bir casus yazılım değil, sahte bir web sayfasına götüren basit bir oltalama dosyası var. Saldırganlar için en verimli yatırım hâlâ iyi kurgulanmış bir korku mesajı.
Türkiye’de bu kampanyanın kaç kişiye ulaştığını gösteren yayımlanmış bir sayı bulamadım. Bunu “kampanya buraya uğramadı” diye okumamak gerekiyor; yalnızca kimsenin saymadığını gösteriyor. Gelen kutularındaki genel artış zaten hepimizin gözünün önünde.
Sahte iCloud ödeme e-postası çoğunlukla İngilizce geliyor ve bu, ilk bakışta bizi koruyan bir ayrıntı gibi görünebilir. Buna fazla güvenmemek gerek: şablonu Türkçeye çevirmek, dolandırıcı için birkaç dakikalık bir iş. Kart bilgisi girildikten sonra da kaybın hangi dilde yaşandığının bir önemi kalmıyor.
Dolandırıcılığın dört adımı var: iCloud ödeme e-postası, ilk link, sahte tarama ve ödeme formu. Bunlardan üçü tamamen dolandırıcının kontrolünde. Sizin kontrolünüzdeki tek şey, faturanıza nereden baktığınız.
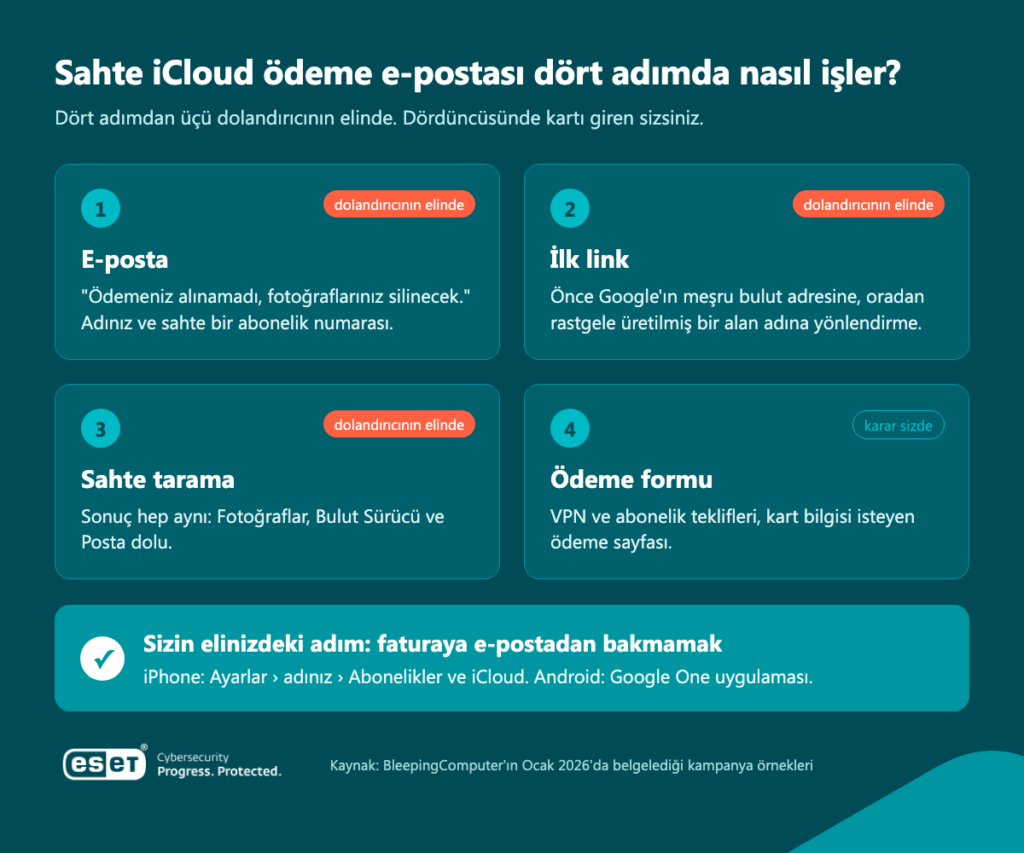
Gerçek bir ödeme sorunu varsa bu bilgi telefonunuzda zaten duruyor. iPhone’da Ayarlar’da adınıza dokunup Abonelikler ve iCloud bölümlerine baktığınızda, ödemenin gerçekten başarısız olup olmadığını e-postaya hiç dokunmadan görebilirsiniz. Android’de aynı kontrolün yeri Google One uygulaması. Uygulama bir sorun göstermiyorsa, e-postanın ne söylediğinin hiçbir önemi yok.
Bu kuralın güzel yanı, sizi sahte e-postayı tanımak zorunda bırakmaması. Gönderen adresini incelemek, linkin üstüne gelip gerçek adrese bakmak, yazım hatası aramak işe yarar ama her seferinde dikkat ister; dolandırıcılar da e-postalarını her gün biraz daha inandırıcı hâle getiriyor. “Faturama yalnızca uygulamadan bakarım” kararı ise dikkat gerektirmiyor. E-posta ne kadar ikna edici olursa olsun, siz zaten linke tıklamıyorsunuz. Apple da resmi destek sayfasında şüpheli mesajlardaki linkler yerine doğrudan resmi kanalları kullanmayı öneriyor.
Linke tıkladıysanız ama hiçbir bilgi girmediyseniz, sekmeyi kapatmak çoğu zaman yeterli. Kart bilgisini girdiyseniz beklemeden bankanızı arayın, kartı kapattırın ve ekstrenizde tanımadığınız abonelik ödemelerine itiraz edin. Bir oltalama linkine tıkladıktan sonra yapılması gerekenleri ayrıntılı olarak ayrı bir yazıda ele almıştık.
Sahte iCloud ödeme e-postası sizi tanımıyor; adınızı bir listeden alıyor, korkunuzu ise tahmin ediyor. Dolandırıcıların güvendiği şey, fotoğraflarını kaybetme ihtimaliyle karşılaşan birinin önce tıklayıp sonra düşünmesi. Bugün yapabileceğiniz tek bir şey var: telefonunuzdaki abonelik ekranını bir kez açın ve yerini öğrenin. Bir sonraki e-posta geldiğinde nereye bakacağınızı bilmek, onu okumaktan daha iyi bir savunma.