KURUM İÇİ ÖNLEMLER
Telefona kurulan bir IPTV APK, ilk iş olarak neden VPN bağlantısı açmak için izin ister? Group-IB’nin 23 Eylül’de yayımladığı RemControl analizindeki cevap şu: telefonun kendi güvenlik taraması olan Google Play Protect, kurulum sırasında internete çıkamasın diye. Sahte bir TVTap güncelleme ekranının arkasında atılan bu adım, banka bilgilerini çalan bir truva atının telefona yerleşmesinin başlangıcı. Bu yüzden bir uygulamanın tehlikeli olup olmadığı, indirildiği sayfadan çok kurulduktan sonra sizden istediği izinlerde belli oluyor.
TVTap, Google Play’de bulunmayan bir IPTV uygulaması; kullanıcıları onu zaten mağaza dışından indirmeye alışkın. RemControl’ü dağıtanlar bu alışkanlığı kullanıyor. Google Play sayfasının kopyası olan sahte sayfalar hazırlıyor, bu sayfalara Meta’nın reklam altyapısı üzerinden ziyaretçi çekiyorlar. Group-IB’nin incelediği İtalya kampanyasında sayfa, dosyayı yalnızca İtalyan IP adresinden gelen mobil cihazlara veriyordu. Başka bir ülkeden ya da masaüstü tarayıcıdan bakan biri indirilecek bir şey bulamıyordu. Reklamla gelen bu tür tuzakları arama sonuçlarındaki sahte ilanlar üzerinden daha önce de anlatmıştık; bu kez tuzak arama sonucunda değil, sosyal medya reklamında duruyor.
İndirilen dosya kendini TVTap güncellemesi olarak tanıtıyor ve “Yükle” düğmesine basıldığında üç iş yapıyor. Önce bir VPN hizmeti başlatıp yalnızca Google Play Store uygulamasının trafiğini hiçbir yere gitmeyen bir tünele yönlendiriyor; Play Protect ağa erişemediği için kurulumu anlık olarak tarayamıyor. Ardından asıl zararlı yazılımı o telefona özel, yeni üretilmiş bir anahtarla imzalıyor. Her kurulum farklı bir sertifika taşıdığından, dosya özetine dayanan tespit yöntemleri iki kopyayı aynı dosya olarak tanıyamıyor. Son adımda zararlı kuruluyor ve açılır açılmaz Erişilebilirlik hizmeti için izin istiyor.
Erişilebilirlik hizmeti, görme ya da hareket kısıtı olan kullanıcılar için tasarlanmış bir Android özelliği: ekrandaki her öğeyi okuyabiliyor, kullanıcı adına dokunabiliyor. Bu izni alan RemControl, ön plana hangi uygulamanın geldiğini izliyor. Açılan uygulama hedef listesindeki bir bankaysa, bankanın ekranını tamamen kaplayan sahte bir giriş sayfası gösteriyor ve PIN kodunu, mobil bankacılık şifresini, kartın son kullanma tarihini istiyor. Bilgiler gönderildiği anda sahte katman kapanıyor, gerçek banka uygulaması olağan hâliyle karşınıza geliyor. Kullanıcının gözünden bakınca hiçbir şey olmamış oluyor.
Sahte sayfalar telefonda saklanmıyor, her seferinde saldırganın sunucusundan geliyor. Hedef listesi de cihaz kaydolduktan sonra sunucudan gönderiliyor; saldırgan, telefona yeniden bir şey kurdurmadan hedefini değiştirebiliyor. Group-IB’nin raporuna göre zararlı ayrıca ekran görüntüsünü canlı olarak aktarıyor, uzaktan dokunma ve kaydırma komutları çalıştırıyor, desen kilidinin koordinatlarını Samsung, Xiaomi, Huawei, OPPO ve OnePlus arayüzlerinde okuyabiliyor. Erişilebilirlik iznini kötüye kullanan Android zararlılarının genel resmini BTMOB yazısında ele almıştık; RemControl aynı yetkiyi doğrudan banka ekranına yöneltiyor.
Kaldırılmaya karşı aldığı önlem basit ama işe yarıyor. Kullanıcı uygulama yönetimi, erişilebilirlik ayarları ya da fabrika ayarlarına dönüş ekranını açtığında zararlı bir “geri” komutu gönderip ekranı kapatıyor. Bu ekranları 30’dan fazla dilde tanıyabiliyor.
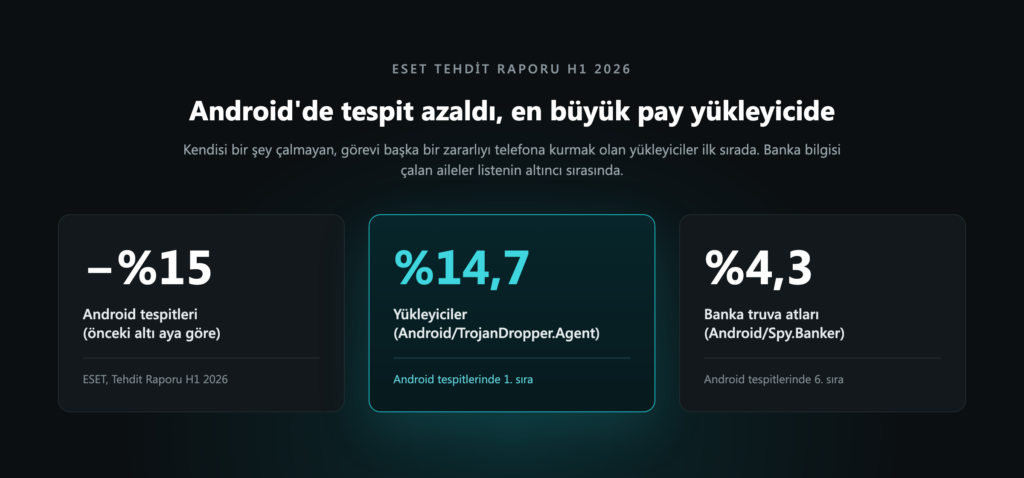
ESET Tehdit Raporu H1 2026‘ya göre Aralık 2025 ile Mayıs 2026 arasındaki Android tespitleri, önceki altı aya göre %15 azaldı. Aynı dönemde en sık görülen Android tehdidi ise %14,7 payla Android/TrojanDropper.Agent oldu: kendisi bir şey çalmayan, görevi başka bir zararlıyı telefona kurmak olan yükleyiciler. Banka bilgisi çalan Android/Spy.Banker ailesi listede %4,3 ile altıncı sırada. İki rakamı birlikte okuyunca ortaya çıkan tablo şu: toplam tespit düşerken en büyük pay kurulum aşamasındaki araçlara gidiyor. RemControl’ün yükleyicisi de tam olarak bu sınıfta. Play Protect’in ağ erişimini kesen, her kurulumda yeni imza üreten parça, asıl zararlıdan daha fazla emek verilmiş kısım.
Raporun ülke dağılımı haritasında Türkiye, ölçeğin en üst ucunda, Ukrayna ile birlikte en koyu tonla işaretli. ESET’in dünya genelinde yakaladığı Android tehditlerinin kayda değer bir bölümü Türkiye’deki telefonlarda görülüyor. Talep tarafı da aynı yöne bakıyor: Google Trends verisine göre son bir yılda Türkiye’den yapılan “iptv apk” araması, “instagram hesap çalma” aramasının yaklaşık üç katı. Mağaza dışından uygulama kurmak burada istisna değil, yaygın bir alışkanlık.
RemControl’ün bugünkü hedef listesinde Türk bankaları yok; raporda adı geçen Orta Doğu hedefleri Körfez İşbirliği Konseyi ülkeleri. Ancak liste sunucuda duruyor, sahte ekranlar sunucudan geliyor ve yazılımın kiralandığı panel her müşteri için ayrı tanıtım sayfası, uygulama adı ve paket adıyla yeni sürüm üretebiliyor. Bir ülkeyi hedefe eklemek, telefonlara yeni bir şey kurdurmayı değil, sunucudaki bir ayarı değiştirmeyi gerektiriyor.
Group-IB’nin raporunu diğer bankacılık truva atı analizlerinden ayıran kısım, saldırganın altyapısında bulunanlar. Sunucunun API belgeleri araştırma sırasında açıkta kalmıştı. Belgelerde çalınan banka bilgilerini alan bölüm “sınav cevapları” olarak tanımlanıyor, uzaktan kontrol özellikleri “ebeveyn denetimi” diye geçiyordu. Kodu bir yapay zekâ asistanına yazdıran kişi, işi ona bir sınav uygulaması gibi anlatmış görünüyor. Kurbanlara gösterilen canlı bir sahte banka sayfasının HTML dosyasının sonunda da asistanın yanıtı olduğu gibi duruyordu: yapılan değişikliklerin özeti ve başka düzenleme yapmayı öneren bir kapanış cümlesi.
ESET’in bu yıl incelediği PromptSpy örneğinde yapay zekâ başka bir yerdeydi: zararlı, çalışırken Google Gemini’ye ekranın yapısını gönderip hangi hareketi yapması gerektiğini soruyordu. RemControl’de ise yapay zekâ çalışma anında değil, yapım aşamasında devrede. İkisini yan yana koyduğumda vardığım sonuç şu: yapay zekâ, zararlı yazılımı daha akıllı hâle getirmeden önce daha ucuz ve daha hızlı üretilir hâle getiriyor. Group-IB kesin bir bağ kuramasa da aynı adlandırma düzenini kullanan yükleyicilerin Temmuz 2026’ya kadar Medusa adlı başka bir bankacılık truva atını, sonrasında RemControl’ü taşıdığını tespit etmiş. Dağıtım düzeni yerinde kalıyor, içindeki yük değişiyor.
Bu kampanyada kurbanın önünden dört ekran geçiyor ve her birinde durmak mümkün.
İlki indirme sayfası. TVTap Google Play’de yok; Google Play görünümlü bir sayfanın size TVTap sunması, sayfanın sahte olduğunu tek başına gösteriyor. Adres çubuğunda play.google.com yazmıyorsa düğmenin rengi ve yıldız puanları hiçbir şey kanıtlamaz.
İkincisi, bilinmeyen kaynaklardan uygulama yükleme izni. Bir TV uygulamasının güncellemesi başka bir uygulama kurmak için izin istiyorsa, telefona iki ayrı yazılım giriyor demektir.
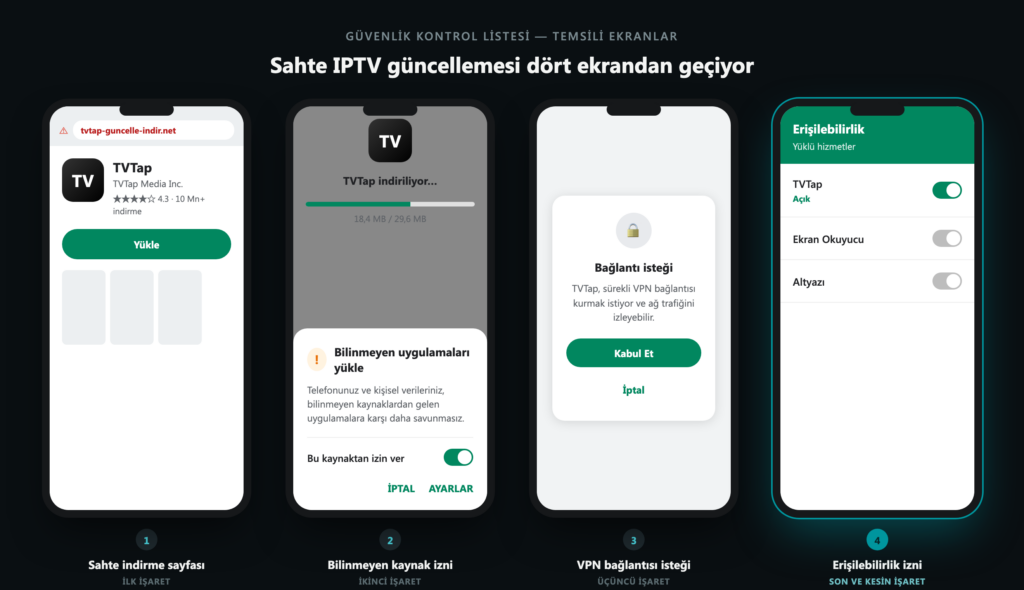
Üçüncüsü VPN bağlantısı isteği. Yayın izlemek için telefonun trafiğini yönlendirmesi gereken bir oynatıcı yok; RemControl’de bu istek, Play Protect’i ağdan koparmanın aracıydı.
Dördüncüsü ve en belirleyici olanı Erişilebilirlik izni. Meşru bir IPTV oynatıcısının ekranınızı okuması ya da sizin yerinize dokunması için bir sebep yok. Önceki üç ekranı geçmiş biri için bile burası geri dönülebilecek son nokta: izin verilmezse sahte banka ekranı açılamıyor, desen kilidi okunamıyor, ayar ekranları kapatılamıyor.
İzin zaten verildiyse ilk iş, o telefonu bankacılık için kullanmayı bırakıp bankayı başka bir telefondan aramak. Zararlı ayar ekranlarını kapattığı için kaldırma işlemi güvenli modda yapılmalı; Group-IB de aynı yolu öneriyor. Güvenli modda yalnızca telefonla birlikte gelen uygulamalar çalışır, zararlı ekrana müdahale edemez. Telefonu kapatın; yeniden açarken üretici logosu göründüğünde ses kısma tuşunu basılı tutun ve ekranın alt köşesinde “Güvenli mod” yazısını görene kadar bırakmayın. Tuş sırası markaya göre değişebildiği için Google’ın Android Yardım sayfasına da bakabilirsiniz. Ardından Ayarlar’daki Uygulamalar listesinden tanımadığınız uygulamayı kaldırıp telefonu normal şekilde yeniden başlatın. Kaldırma yine de mümkün olmuyorsa son çare fabrika ayarlarına dönmek; güvenli modda bu ekran da açılıyor. Sonrasında şifre değişikliği ve hesap kontrolü için bir kimlik avı bağlantısına tıkladıktan sonra yapılması gerekenler listesi büyük ölçüde geçerli.
Play Protect’i devre dışı bırakan ve her kurulumda yeni imza üreten bir yükleyici karşısında, bir IPTV APK hakkında karar verirken indirme kaynağına bakmak tek başına yetmiyor; belirleyici olan kurulumdan sonra istenen izin. Telefonunuzda Ayarlar’dan Erişilebilirlik bölümünü açın ve orada izin verilmiş uygulamalara bakın. Ekran okuyucu, klavye ya da parola yöneticisi dışında tanımadığınız bir ad varsa, o uygulamanın banka ekranınızı da gördüğünü varsayın.