SİBER GÜVENLİK
2026’nın ilk yarısında Latin Amerika’da ESET’in bilgi hırsızı tespitlerinde ilk sırada yer alan Amatera olarak adlandırılan bu kötü amaçlı yazılım, siber suçun profesyonelleşmesinin tipik bir örneği
Bilgi hırsızları (infostealer), ürünü geliştirip bakımını yapan geliştiricileri ve bu ürünle kendi kampanyalarını yürüten ücretli müşterileriyle yerleşik bir iş modeline dönüştü. 2026’nın ilk yarısında Latin Amerika’da ESET’in bilgi hırsızı tespitlerinde ilk sırada yer alan ancak dünya genelinde kurbanları hedef alan Amatera, bu profesyonelleşmenin pratikte nasıl göründüğünü gösteriyor.
Diğer pek çok bilgi hırsızı gibi Amatera da oturum açma kimlik bilgileri, oturum çerezleri, token’lar, kripto cüzdan bilgileri, mesajlaşma verileri, dosyalar ve geliştirme ortamlarındaki gizli bilgiler gibi çok çeşitli verilerin peşine düşer. Çalınan verilerin bu denli geniş kapsamlı olması, bilgi hırsızlarının neden siber suçun temel taşlarından biri olduğunu gösteriyor: Tek bir ihlal hesapların ele geçirilmesine, finansal dolandırıcılığa ve kripto para hırsızlığına yol açabileceği gibi kurbanın çalıştığı kuruluşa da kapı aralayabilir.
Bu yazıda Amatera’nın kökenini, iş modelini, yeteneklerini ve nasıl dağıtıldığını ele alıyoruz.
ESET ürünleri tarafından Win/PSW.Amatera olarak tespit edilen Amatera, C++ ile yazılmış ve ilk kez 2024’te gözlemlenmiş bir Windows bilgi hırsızıdır. Hizmet olarak kötü amaçlı yazılım (MaaS) modeliyle pazarlandığı için geliştiricileri kodun, kontrol panelinin ve destek altyapısının bakımını yaparken iş ortakları da kötü amaçlı yazılımı kendi kampanyalarında kullanmak için abonelik ücreti öder.
Kodları arasındaki benzerlikler göz önüne alındığında Amatera büyük olasılıkla ACR Stealer’ın yeniden markalanmış hâlidir. Üstelik ACR Stealer’ın da kendi selefi var: Sekoia’nın Mayıs 2024’te yayımladığı bir araştırma, ACR Stealer’ı yer altı forumlarında hizmet olarak sunulan GrMsk stealer’ın güncellenmiş bir sürümü olarak tanımlamıştı.
Yeniden markalama, yani bir kötü amaçlı yazılımın güncellenmiş bir sürümünü yeni bir adla piyasaya sürme, MaaS ekosisteminde ve özellikle fidye yazılımı operatörleri arasında çok yaygındır. Operatörler bazen izlenmemek için operasyonlarını kapatırken kaynak kodunu satar ya da bir “iş stratejisi” olarak kodu güncelleyip yeniden adlandırır. Bazı durumlarda ise diğer kötü niyetli aktörlerin yeniden kullanabilmesi için kodu sızdırırlar. Her hâlükârda 2024 sonunda Amatera Stealer, Telegram üzerinden destekle birlikte aylık 199 dolara satılıyordu.
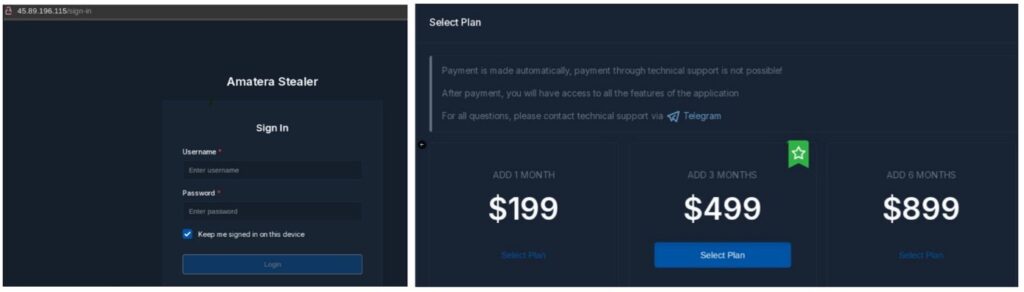
Şekil 1. Abonelik planları ve Telegram üzerinden destekle sunulan Amatera stealer (Kaynak: X)
Amatera, web tarayıcılarında kayıtlı kimlik bilgilerinin yanı sıra çerezleri, tarama geçmişini, form verilerini ve oturum token’larını ele geçirir. Ayrıca OneDrive veya SharePoint ile senkronize edilen hassas belgeleri ve dosyaları arayıp ele geçirebilir; Microsoft’un bildirdiğine göre Nisan sonu ile Haziran 2026 ortası arasında şirketin kurumsal müşterilerine yönelik saldırılarda ani bir artış yaşandı. Bundan ayrı olarak Straiker’ın tespitine göre kötü amaçlı yazılım, panoyu manipüle ederek kripto para cüzdanı verilerini de hedef aldı.
Kötü amaçlı yazılım sürekli olarak geliştiriliyor ve çok çeşitli saldırı zincirlerinde son yük olarak karşımıza çıkıyor. Bu çeşitlilik de MaaS modeline özgü: Geliştiriciler ürünü satıyor, her iş ortağı da ürünü dağıtmanın kendi yolunu seçiyor.
Amatera, ele geçirilmiş web siteleri, arama motoru reklamları, hedefli e-postalar, sahte belgeler, SVG dosyaları ve sahte CAPTCHA’lar üzerinden ClickFix aracılığıyla yayıldı. Nitekim dünya genelindeki Amatera kampanyalarına ilişkin son analizlerin birçoğu, temel dağıtım vektörlerinden birinin ClickFix olduğunu gösteriyor. ClickFix, ilk kez 2024’te belgelenen ve saldırganlar tarafından çok çeşitli kötü amaçlı yazılım ailelerini dağıtmak için hızla benimsenen bir sosyal mühendislik tekniğidir.
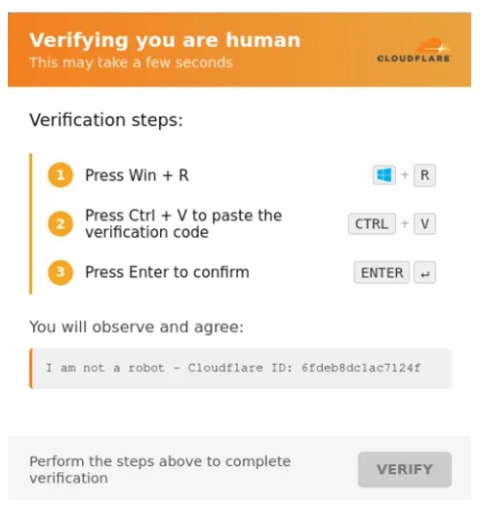
Şekil 2. Kurbanı bilgisayarında bir talimatı kopyalayıp çalıştırmaya yönlendiren ve farkında olmadan ele geçirme sürecini başlatmasına neden olan sahte bir açılır pencere örneği
Kurban genellikle bir CAPTCHA doğrulamasını veya tarayıcı hatasını taklit eden ve bir komutu kopyalayıp bilgisayarında çalıştırarak giderilebilecek sözde teknik sorunlar konusunda uyaran bir mesajla karşılaşır. Ardından ele geçirme sürecini kurbanın kendi tuş vuruşları başlatır. Ancak saldırganlar ClickFix’in sosyal mühendislik özünü koruyup bazı değişiklikler yaptığı için teknik, sahte CAPTCHA’ların ötesine geçti:
ClickFix tabanlı kampanyalarda diğer yöntemlerin yanı sıra meşru ancak ele geçirilmiş WordPress siteleri de kullanıldı. Saldırganlar bu sitelere zayıf veya çalınmış yönetici kimlik bilgileriyle ya da WordPress temalarındaki ve eklentilerindeki güvenlik açıklarını istismar ederek erişim sağladı.
Latin Amerika’da Amatera, 2026’nın ilk yarısında ESET’in bilgi hırsızı tespitlerinde Formbook, Vidar, Lumma Stealer, SnakeStealer ve Rhadamanthys’in önünde ilk sırada yer aldı. Ancak ClickFix’in son dönemde dünya genelindeki yükselişi düz bir çizgi izlemedi. ESET tespitleri 2025’in ilk yarısında önceki altı aya kıyasla %500’ün üzerinde artarak ClickFix’i oltalamadan sonra en yaygın ikinci saldırı vektörü hâline getirdi. Tespitler 2025’in ikinci yarısında keskin bir düşüş gösterdi; ardından saldırganlar tekniği yeni ortamlara uyarladıkça 2026’nın ilk yarısında iki katından fazla arttı.
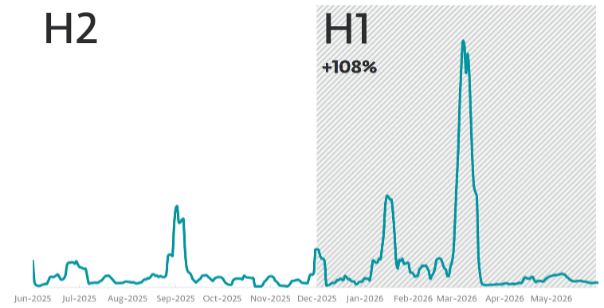
Şekil 3. 2025’in ikinci yarısı ile 2026’nın ilk yarısında ClickFix tespit eğilimi, yedi günlük hareketli ortalama (kaynak: ESET Threat Report H1 2026)
Amatera’nın iş ortakları Google reklamları da satın alıyor. Yukarıda bahsedilen Straiker araştırması, ücretli reklamlar ve SEO zehirlemesi yoluyla tanıtılan ve Claude Code, NotebookLM, JetBrains, Comet ve Snowflake gibi yapay zekâ ve geliştirici araçlarını taklit eden düzinelerce sahte kurulum sayfası ortaya çıkardı. Bu sayfalar özellikle yapay zekâ araçlarını kullanan geliştiricileri hedef alıyordu. AI-fix’te olduğu gibi bu sayfalar da yapay zekâ markalarının güvenilirliğinden yararlanıyor ve ClickFix ile aynı yürütme zincirini paylaşıyor.
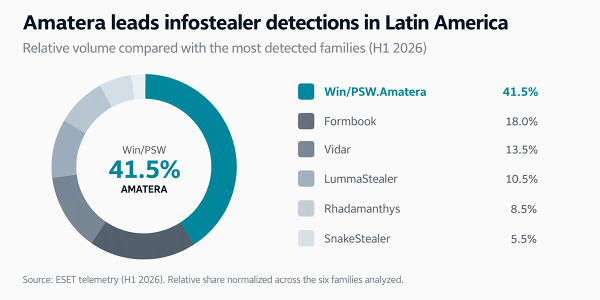
Şekil 4. 2026’nın ilk yarısında Latin Amerika’daki Amatera tespitleri
Amatera’nın yeteneklerine bakıldığında kurban olmanın olası sonuçlarından bazıları şunlardır:
Kurban kişisel ve iş profillerini aynı web tarayıcısında kullandığında risk işverene de sıçrar. Bir ev bilgisayarında kurumsal e-posta oturumları, bulut konsolları, kod depoları veya İK sistemleri bulunabilir. Çalınan bilgiler sonunda başka bir aktörün günler sonra satın alabileceği veya istismar edebileceği bir giriş kapısına dönüşür.
Özellikle kurumsal ortamlarda zarar görmemek için birkaç ipucu:
Bir ihlal doğrulanırsa cihazı yalıtmak yalnızca ilk adımdır. Güvenilir bir cihazdan etkin oturumları iptal edin, parolaları sıfırlayın ve sistemde bulunan API anahtarlarını, token’ları, SSH kimlik bilgilerini ve diğer tüm gizli bilgileri yenileyin. Ayrıca e-posta, bulut hizmetleri, kod depoları ve finansal uygulamalara erişimi gözden geçirin. Müdahale, ilk etkilenen cihazla sınırlı kalmamalı ve sonraki faaliyetleri de takip etmelidir; çünkü belgelenen kampanyalarda saldırganlar ek yükler çalıştırdı, zamanlanmış görevler oluşturdu, izlerini gizledi ve meşru sistem araçlarını kullandı.
Amatera, bilgi hırsızı pazarının bugün nasıl işlediğini gösteriyor. Bir geliştirici ürünün bakımını yapıyor, diğer aktörler ise ürünü ele geçirilmiş web siteleri, reklamlar, sahte yapay zekâ araçları, e-postalar veya ClickFix talimatları aracılığıyla dağıtıyor. Ancak parolalar, çerezler, oturum token’ları ve gizli belgeler cihaz temizlendikten sonra bile değerini koruduğu için tehdit, kötü amaçlı dosyanın kendisinden daha uzun süre yaşayabilir. Çalınan veriler hem anlık dolandırıcılıklara hem de sonraki sızmalara zemin hazırlayabilir. 2026’daki tespit artışı da saldırganların kötü amaçlı araç setlerini hızla benimseyip uyarladığını gösteriyor.
İLGİLİ MAKALE: Endgame Operasyonu: Amadey ve Stealc’i etkisiz hâle getirmek