SİBER GÜVENLİK
Bir dolandırıcılık mesajını gerçek gibi gösteren ne? Yazım hatası olmaması, düzgün bir logo, gerçeğe benzeyen bir bağlantı adresi diye sayabiliriz, ama bunların hepsi kolayca taklit edilebilen dış görünüş ayrıntıları. Asıl ikna eden şey içerik: adınızın doğru yazılması, mesajın gerçekten alışveriş yaptığınız bir markanın adıyla gelmesi, istenen tutarın makul görünmesi. Dolandırıcı bunları tahmin etmiyor, bir listeden okuyor. Liste çoğu zaman, haberini görüp çabucak unuttuğumuz bir veri sızıntısı sonrasında dolaşıma giriyor.
Türkiye’de bunun en yakın örneğini Eylül’de gördük. Kişisel Verileri Koruma Kurulu 16 Eylül’de tek bir kararla 27 ihlal bildirimi yayımladı; açıklanan sayılara göre etkilenenler on milyonu aşıyor. En büyük kayıp bir kozmetik zincirinde: KVKK’nın bildirimine göre 6.263.305 müşterinin adı, soyadı, e-posta adresi ve telefon numarası yetkisiz kişilerin eline geçti. Haber birkaç gün konuşuldu, sonra gündemden düştü. Liste ise olduğu yerde duruyor.
Sızan bilgilere tek tek bakınca hiçbiri tek başına tehlikeli görünmüyor. Adınızı komşunuz da biliyor, telefon numaranız onlarca kişide kayıtlı. Asıl değerli olan, bu bilgilerin hangi markanın müşteri listesinden çıktığı. Dolandırıcının elindeki şey artık “bir telefon numarası” değil, “geçen ay bu mağazadan alışveriş yapmış biri” bilgisi. Sahte bir iade, kargo ya da fatura mesajını inandırıcı kılan da bu müşteri ilişkisi.
Bildirimlerin ortak noktası da düşündürücü. Saldırganlar mağazaların kendi sistemlerine değil, mağazaların siparişlerini işleyen ortak altyapıya ve onun kullandığı üçüncü taraf bir yazılım kütüphanesindeki açığa yönelmiş. Tek bir açık, kozmetikten kahveye, tekstilden tarıma 27 ayrı markanın müşteri listesini birden açığa çıkarmış. Sonuç şu: müşteri olarak ne kadar özenle mağaza seçerseniz seçin, o mağazanın hangi altyapıyı kullandığını göremiyorsunuz. Sızıntıyı önlemek sizin elinizde değil; sızıntıdan sonra gelen mesajı nasıl karşılayacağınız ise tamamen sizin elinizde.
Zamanlama da dolandırıcının lehine işliyor. Sızıntı haberinin ilk günlerinde herkes tetikte; markalar uyarı gönderiyor, insanlar şüpheli mesajlara daha dikkatli bakıyor. Aylar geçtikçe bu dikkat dağılıyor, liste ise eskimiyor. Telefon numarasını kimse her yıl değiştirmiyor, e-posta adresi on yıl aynı kalıyor. Dark web’de dolaşan kişisel bilgilerin değerini koruması bundan.
ESET Tehdit Raporu H1 2026‘ya göre Aralık 2025 ile Mayıs 2026 arasında ESET’in tespit ettiği tüm zararlı yazılımlar içinde ilk sırada HTML/Phishing.Agent var: tespitlerin %16,2’si. Bu, ziyaretçiden bilgi isteyen sahte bir web sayfasına götüren basit bir oltalama dosyası. Üçüncü sırada ise %6,1 ile DOC/Fraud geliyor, yani sahte belge ve fatura kılığına girmiş dolandırıcılık dosyaları. Listenin tepesinde bilgisayarı ele geçiren karmaşık bir yazılım değil, sizden kendi isteğinizle bilgi girmenizi bekleyen bir sayfa duruyor. Sızan müşteri listeleri de bu sayfanın en önemli eksiğini kapatıyor: kime, hangi marka adına gönderileceğini.
Aynı raporda dikkat çeken bir karşıtlık daha var. Tek tek cihazlardan parola ve oturum bilgisi çalan bilgi hırsızı (infostealer) tespitleri bir önceki döneme göre %26 azaldı. Bunun birden fazla açıklaması olabilir, ama Eylül’deki tablo şu yorumu destekliyor: milyonlarca kişinin bilgisi tek tek bilgisayarlara bulaşarak değil, tek bir sunucudaki veri sızıntısı yoluyla toplu hâlde alınabiliyor. Dolandırıcı açısından bir altyapı sağlayıcısındaki tek bir açığı istismar etmek, yüz binlerce cihazı tek tek hedef almaktan daha verimli.
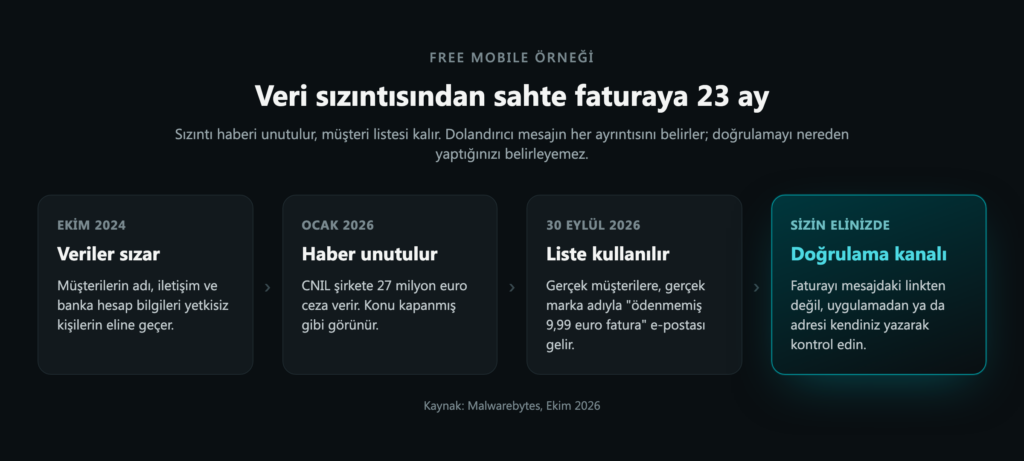
Bu gecikmenin nasıl işlediğini Fransa’dan bir örnek iyi gösteriyor. Fransız mobil operatörü Free Mobile’ın müşteri verileri Ekim 2024’te sızdı; banka hesap bilgileri de sızan veriler arasındaydı. Fransız veri koruma kurumu CNIL Ocak 2026’da şirkete 27 milyon euro ceza verdi. Hikâye burada kapanmış gibi görünüyordu. 30 Eylül 2026’da ise Free Mobile müşterilerine “ödenmemiş 9,99 euro faturanız var, hattınız askıya alınacak” diyen e-postalar gelmeye başladı. Malwarebytes’ın incelemesine göre e-postadaki link, birbirine yönlendiren birkaç sahte alan adından geçip kusursuz bir Free Mobile giriş sayfasına çıkıyordu ve sonunda kart bilgisi istiyordu.
Bu örnekteki en öğretici ayrıntı tutarın kendisi. 9,99 euro, kimsenin uzun uzun düşünmeyeceği kadar küçük ve gerçek bir faturaya benzeyecek kadar sıradan. Mesaj, sızıntıdan iki yıl sonra, gerçek müşterilere, gerçek marka adıyla ve gerçek bir fatura tutarına benzeyen bir rakamla geldi. Alıcının o sızıntıyı hatırlaması için hiçbir sebep yoktu.
Bir veri sızıntısı sonrası gelen oltalama mesajında bildiğimiz uyarı işaretlerinin çoğu işe yaramıyor. Mesajda adınız doğru yazılı, marka gerçekten alışveriş yaptığınız marka, tutar makul. Gönderen adının ya da yazım hatalarının peşine düşmek, dolandırıcının zaten üstün olduğu bir alanda onunla yarışmak demek. Bu yüzden ölçütü tersine çevirmek gerekiyor: bir mesajın sizi tanıması, gerçek olduğunun değil, bilgilerinizin bir yerde dolaştığının işaretidir.
Dolandırıcının kontrol edemediği tek nokta, mesajı nereden doğruladığınız. Mesajın içeriğini, gönderen adını, linkin görünen hâlini ve hatta adınızı o belirliyor. Siz ise faturayı mesajdaki linkten değil, markanın kendi uygulamasından ya da adres çubuğuna kendi yazdığınız adresten kontrol ettiğinizde, mesajın ne kadar inandırıcı olduğunun hiçbir önemi kalmıyor. Telefonla doğrulamak isterseniz de mesajdaki numarayı değil, kartınızın arkasındaki ya da markanın sitesindeki numarayı arayın.
Hangi listelerde yer aldığınızı bilmek de bu kararı kolaylaştırıyor. KVKK, kendisine bildirilen ihlalleri şirket adı, etkilenen kişi sayısı ve sızan veri türüyle birlikte veri ihlali bildirimleri sayfasında yayımlıyor. Alışveriş yaptığınız bir marka orada görünüyorsa, önümüzdeki aylarda o marka adına gelen her iade, kargo ya da fatura mesajını doğrulanana kadar şüpheli saymak için iyi bir sebebiniz var demektir. SMS ya da e-postadaki linke çoktan tıkladıysanız, bir oltalama linkine tıkladıktan sonra yapılması gerekenleri ayrı bir yazıda adım adım anlatmıştık. Benzer bir korku kurgusunu sahte iCloud ödeme e-postalarında da görmüştük; fark şu ki orada mesaj kimseyi tanımıyordu, burada sizi tanıyor.
Bir veri sızıntısının zararı, haberin yayımlandığı gün değil, listenin kullanıldığı gün ortaya çıkıyor. O güne gelindiğinde haber çoğu zaman çoktan unutulmuş oluyor. Bu yazıyı okuduktan sonra tek bir şey yapacaksanız, KVKK’nın ihlal bildirimleri sayfasını açın ve alışveriş yaptığınız markaları arayın. Bulduğunuz her isim, bir sonraki “ödenmemiş faturanız var” mesajında linke tıklamadan önce duraksamanız için yeterli sebep.