 Can Erginkurban
25 Eylül 2026
8 dk okuma
Siber Güvenlik
Windows Defender yeterli mi? Sessizce eskiyen koruma
19 Eylül’de GitHub’a bırakılan küçük bir araç, Windows Defender güncellenmeye başladığı anda diskte kalan boş alanın tamamını yutuyor. Güncelleme paketi açılacak yer bulamıyor, işlem başarısız oluyor, araç kendi doldurduğu dosyayı siliyor ve bir sonraki denemeyi bekliyor. Defender’ın kendisine ise hiç dokunmuyor: program kapanmıyor, hizmet durmuyor, simge yeşil kalıyor, taramalar çalışmaya devam ediyor. Değişen tek şey, tespit içeriğinin her gün biraz daha eskimesi. Windows Defender yeterli mi sorusu genellikle özellik listesi karşılaştırmasına indirgenir, oysa bu olayın gösterdiği ölçüt çok daha temel: bir güvenlik yazılımının değeri kurulu olmasında değil, bugünün tehditlerini tanıyor olmasındadır. İyi bir koruma, tanıyamaz hâle geldiği anda bunu size söyler. Sessizce başarısız olan koruma, hiç olmayan korumadan daha tehlikelidir, çünkü yerine başka bir şey koymayı kimsenin aklına getirmez.
Kapatmıyor ama kör ediyor
Aracın adı BigDiskBuster. Doldurma işini rastgele yapmıyor: sistem sürücüsünde Defender’ın güncelleme dizinlerini sürekli izliyor ve ancak yeni bir dizin açıldığında, yani güncelleme tam başlarken devreye giriyor. Kullandığı dosya gizli bir geçici dosya olduğu için sıradan bir bakışta da göze çarpmıyor. Hedefinde iki güncelleme türü birden var: platform güncellemeleri ve imza güncellemeleri. Bununla da yetinmiyor, Windows Kötü Amaçlı Yazılım Temizleme Aracı’nın (MRT.exe) dosyası üzerinde bir tutamağı açık tutarak Windows Update’in onu yenilemesini de engelliyor.
Yöntemin can sıkıcı tarafı basitliği. BleepingComputer’ın aktardığına göre özel bir yetki gerekmiyor ve desteklenen tüm Windows sürümlerinde çalışıyor; tek şart, aracın arka planda çalışmaya devam etmesi. Aracın yazarı Abdelhamid Naceri kendisini haksız yere işten çıkarılmış eski bir Microsoft çalışanı olarak tanıtıyor ve Nisan 2026’dan beri şirketle sürdürdüğü anlaşmazlık kapsamında arka arkaya açık yayımlıyor. Bu satırların yazıldığı sırada BigDiskBuster için atanmış bir CVE numarası da yayımlanmış bir yama da bulunmuyor.
Peki kullanıcının ekranında bunun karşılığı ne? Araştırmacının gösteriminde Defender, güncellenmeye çalışırken genel bir Windows hatası veriyor. Yani elinizdeki tek uyarı, anlamı belirsiz bir hata kutusu. Windows Defender yeterli mi sorusunu soranlar genellikle eksik bir özellik arar; burada eksik olan özellik değil, haber verme. Günde onlarca bildirimi refleksle kapatan birinin bunu fark etmesini beklemek iyimserlik olur.
Eskiyen bir imza neden bu kadar pahalıya patlıyor?
ESET Tehdit Raporu H1 2026‘da yan yana duran iki rakam var: web tehdidi engellemeleri %32 artarken, benzersiz URL engellemeleri %172 arttı. Aradaki makas asıl hikâyeyi anlatıyor. Saldırı trafiği üç katına çıkmadı; saldırıda kullanılan adresler tek kullanımlık hâle geldi. Bir alan adı birkaç saat yaşıyor, işini görüyor ve yerini bir yenisine bırakıyor. Tespit içeriği birkaç gün eskimiş bir antivirüsün kaybettiği şey, bu tabloda “biraz koruma” değil; tam olarak bugün dolaşımda olan adreslerin neredeyse tamamı.
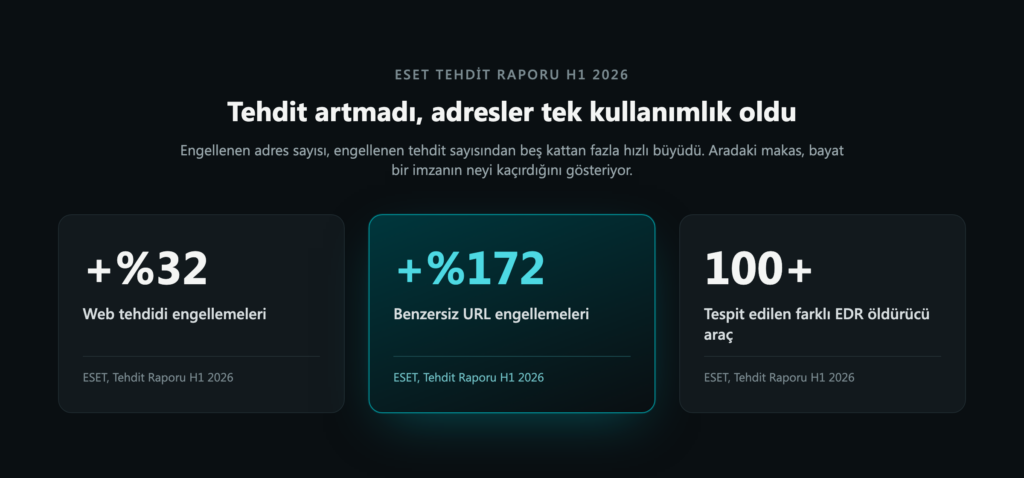
Aynı raporun ikinci rakamı da bu yazıyı doğrudan ilgilendiriyor: ESET araştırmacıları o altı ayda 100’den fazla farklı EDR öldürücü araç tespit etti. Güvenlik yazılımını devre dışı bırakmak artık saldırının yan etkisi değil, ilk adımı. Üstelik bunun için geliştirilmiş, bakımı yapılan, birbirinden öğrenen bir alet çantası var. BigDiskBuster’ı tekil bir merak olarak değil, kurumsal tarafta yıllardır olgunlaşan bu eğilimin ev kullanıcısının masaüstüne inmiş hâli olarak okumak daha doğru.
Bu senaryoyu daha önce de gördük
“Kimse bunu gerçekten kullanmaz” itirazı kulağa makul geliyor, ne var ki aynı araştırmacının geçmişi bunu desteklemiyor. Daha önce yayımladığı üç Defender aracı, BlueHammer, RedSun ve UnDefend, Microsoft yamaları çıkarmadan önce gerçek saldırılarda kullanıldı. Üçü de CISA’nın Bilinen İstismar Edilen Açıklar kataloğuna girdi. Kamuya açık bir kavram kanıtı ile fidye yazılımı operasyonlarının araç setine girmesi arasındaki mesafe, bir kere ölçüldüğünde sanıldığından kısa çıktı. Gentlemen çetesinin araç setinde gördüğümüz mantık da farklı değildi.
Türkiye’ye dönelim, çünkü sessiz yaşlanmanın buradaki karşılığını görmek için bir saldırgana ihtiyacımız yok. StatCounter’ın Ağustos 2026 ölçümüne göre Türkiye’de Windows çalıştıran masaüstü bilgisayarların %36,4’ü hâlâ Windows 10 kullanıyor. Windows 10’un desteği 14 Ekim 2025’te sona erdi. Microsoft bu makinelere Defender’ın virüs tanımlarını 2028 Ekim’ine kadar göndermeye devam edecek, yani antivirüs tarafı bir süre daha güncel kalıyor; işletim sisteminin kendi güvenlik yamaları ise ayrıca ücret ödenmediği sürece yüklenemiyor.
Üç bilgisayardan birinden fazlası, yani milyonlarca makine, tam da bu yazının anlattığı ayrımın içinde çalışıyor: üstte güncel görünen bir koruma katmanı, altta sessizce yaşlanan bir işletim sistemi. Aradaki tek fark saldırganın yokluğu. Bu tabloyu bir açık değil takvim üretti, tarihi yıllar öncesinden duyuruldu, defalarca hatırlatıldı ve yine de üçte birlik kitle yerinde kaldı. Kimsenin kötü niyeti olmadan, herkese açık bir ilanla bile fark edilmeyen bir yaşlanmanın, gizlice çalışan bir araçla ne hâle geleceğini kestirmek zor değil. BigDiskBuster’ın Türkiye’de kullanıldığına dair belgelenmiş bir olay yok; ama riskin ölçüsü olay haberi değil, zeminin kendisi.
Windows Defender yeterli mi sorusunu doğru sormak
Burada anlatılan yöntem, Defender’a özgü bir kusurdan çok bir ilkenin sınavı: koruma katmanınız size kendi sağlığını doğru bildiriyor mu? Ölçüt her siber güvenlik ürünü için de geçerli. Sessizce güncellenmeyi bırakan herhangi bir güvenlik ürünü de tam olarak aynı sorunu yaratırdı. Dolayısıyla cevaplanması gereken soru “hangi siber güvenlik ürünü daha iyi” değil, çok daha sıkıcı bir soru: korumamın bugün hâlâ güncel olduğunu nereden biliyorum?
İlk kopma noktası tanım tarihi. Windows Güvenliği uygulamasında Virüs ve tehdit koruması bölümünü açıp Koruma güncelleştirmeleri satırına girdiğinizde, tehdit tanımlarının en son ne zaman güncellendiğini gösteren bir tarih görürsünüz. O tarih bugün ya da dün değilse, korumanız bugünün tehditlerini tanımıyor demektir. Ayda bir kez açılan bu tek ekran, çoğu kullanıcının hiç yapmadığı ve en çok işe yarayan kontroldür.
İkinci kopma noktası diskte kalan yer. Anlatılan saldırının işleyebilmesi için sistem sürücüsündeki boş alanın kapatılabilir olması gerekiyor. Sürücüsünde sürekli birkaç yüz megabaytla gezen bir bilgisayarda saldırganın işi zaten yarı yarıya kolaylaşmış oluyor; üstelik aynı darlık, güncellemelerin kendiliğinden başarısız olmasına da yetiyor. Kötü niyetli kimse olmadan da aynı sonuca varabilirsiniz.
Üçüncüsü ve en zoru, hata mesajını ciddiye almak. “Güncelleştirme başarısız oldu” penceresini kapatıp işine dönmek son derece insani bir davranış, çünkü o pencere yılda onlarca kez ve çoğunlukla önemsiz sebeplerle karşımıza çıkıyor. Yine de güvenlik yazılımından gelen bir güncelleme hatası diğerlerinden farklı bir kategoride: arızayı bildiren taraf, sizi korumakla görevli olan taraftır. Sahte uyarılarla gerçek uyarıları ayırt etmek başlı başına bir beceri ve scareware karşısında soğukkanlı kalmayı anlatırken de aynı kası çalıştırıyoruz.
Bir de şu var: koruma katmanının susturulduğu bir makinede sorun genellikle tek başına gelmiyor. Parolalarınızın, oturum çerezlerinizin ve tarayıcıda kayıtlı kartlarınızın aynı makinede durduğunu hatırlayın. Hesap kurtarmada hızın belirleyici olmasının sebebi de bu; fark etme süresi uzadıkça kaybedilenin kapsamı büyüyor.
Yeşil simge bir söz değildir
Güvenlik yazılımlarının en büyük iletişim kusuru, sağlıklı olmakla güncel olmayı aynı yeşil simgenin arkasına saklamaları. Bir program çöktüğünde bunu anlarsınız, sustuğunda anlamazsınız. BigDiskBuster’ın gösterdiği asıl şey bir Windows açığı değil, bu ayrımın kullanıcıya hiç anlatılmamış olması. Windows Defender yeterli mi sorusu da bu yüzden tek başına cevaplanamaz: cevabı veren şey ürünün adı değil, o gün taşıdığı tespit içeriğidir.
Bu yazıyı okuduktan sonra tek bir şey yapacaksanız, şunu yapın: bilgisayarınızda Windows Güvenliği’ni açın ve tehdit tanımlarının en son güncellendiği tarihe bakın. Bugünü görüyorsanız sorunuz cevaplanmıştır. Görmüyorsanız, cevabınız zaten önünüzde duruyor.