KURUM İÇİ ÖNLEMLER
Bir üretim şirketinin ağında, grup ilkesi (Group Policy) üzerinden dağıtılan ve veri silen bir betik. Olay Mayıs sonunda Ukrayna’da yaşandı, arkasında Belarus bağlantılı FrostyNeighbor vardı ve bu, ESET araştırmacılarının Belarus bağlantılı bir APT grubunda belgelediği ilk yıkıcı saldırı. ESET’in Nisan-Eylül 2026 dönemini kapsayan APT raporu bu olayı merkezine alıyor.
Aşağıda önce bu saldırıyı ve raporun şirketlere dokunan kısımlarını, ardından bölgelere göre kısa dönem özetini bulacaksınız. Önceki dönem için Ekim 2025-Mart 2026 raporuna bakabilirsiniz.
FrostyNeighbor’ın hedef aldığı üretim şirketi, Ukrayna’nın ulaşım sektöründe önemli rol oynuyor. Saldırı bu yüzden dikkate değer bir tırmanış: Ukrayna’da yıkıcı siber operasyonlar konusunda köklü geçmişe sahip tehdit aktörleri şimdiye kadar hep Rusya bağlantılıydı.
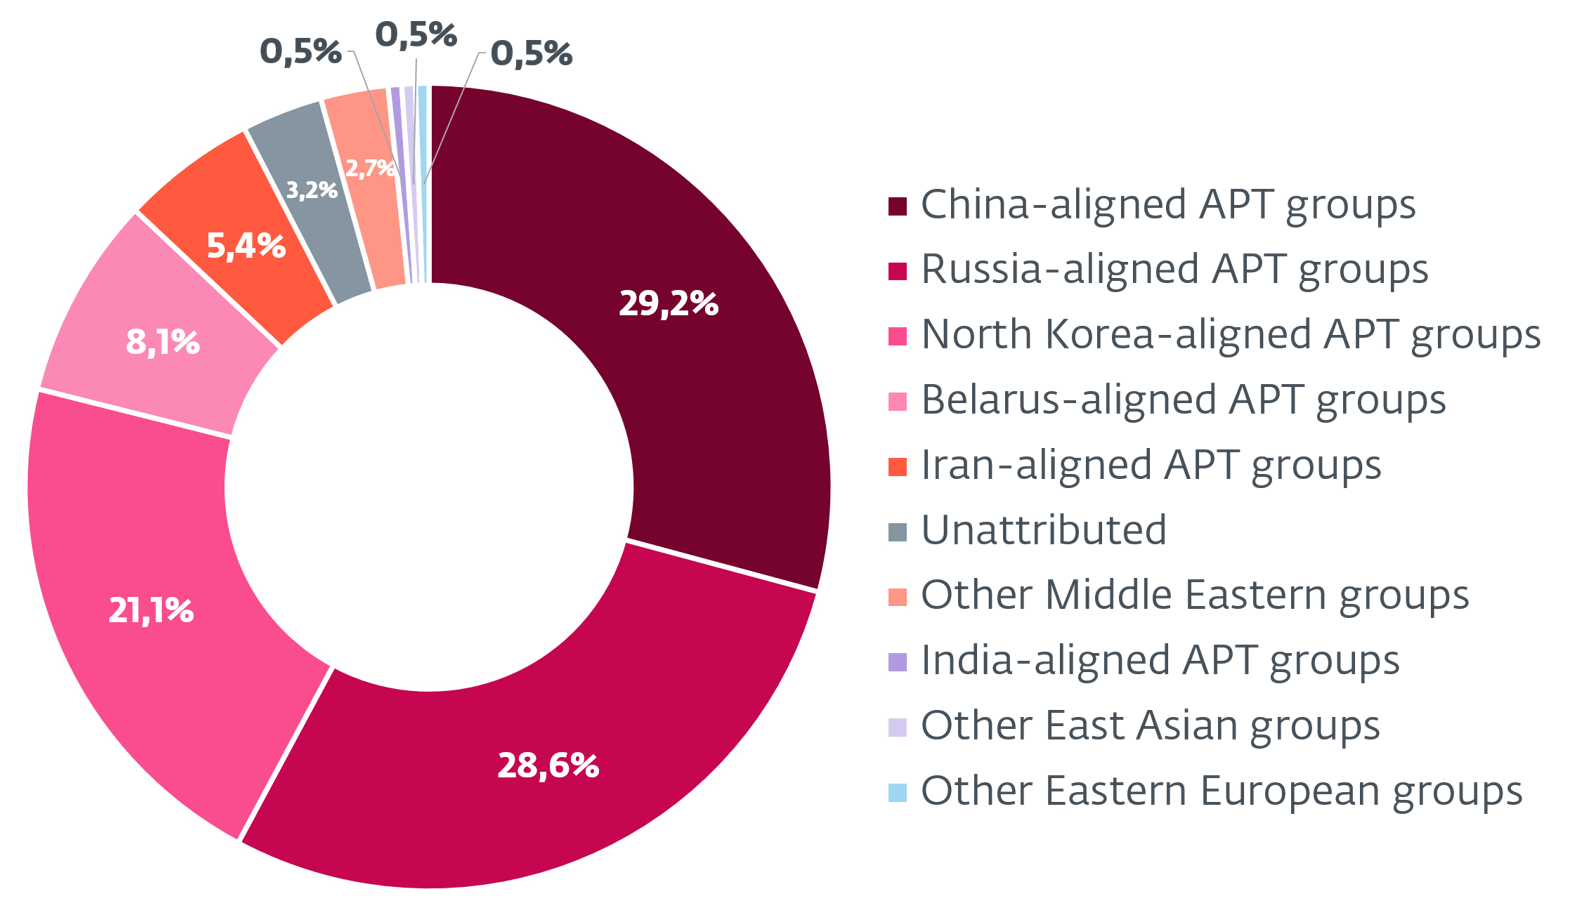
Kuzey Kore’nin Rusya ile genişleyen askerî iş birliği, Kuzey Kore bağlantılı siber faaliyetlerin Rusya’nın hedefleriyle yakınlaşabileceği beklentisini doğurmuştu. Dron sektörü gibi bazı ilgi alanları örtüşse de ESET telemetrisi, Rusya için siber vekil ya da güç çarpanı olarak hareket edenlerin daha açık biçimde Belarus bağlantılı gruplar olduğuna işaret ediyor. Bu grupların operasyonları bazı alanlarda giderek daha fazla Rusya’nın Ukrayna’daki istihbarat önceliklerini yansıtıyor.
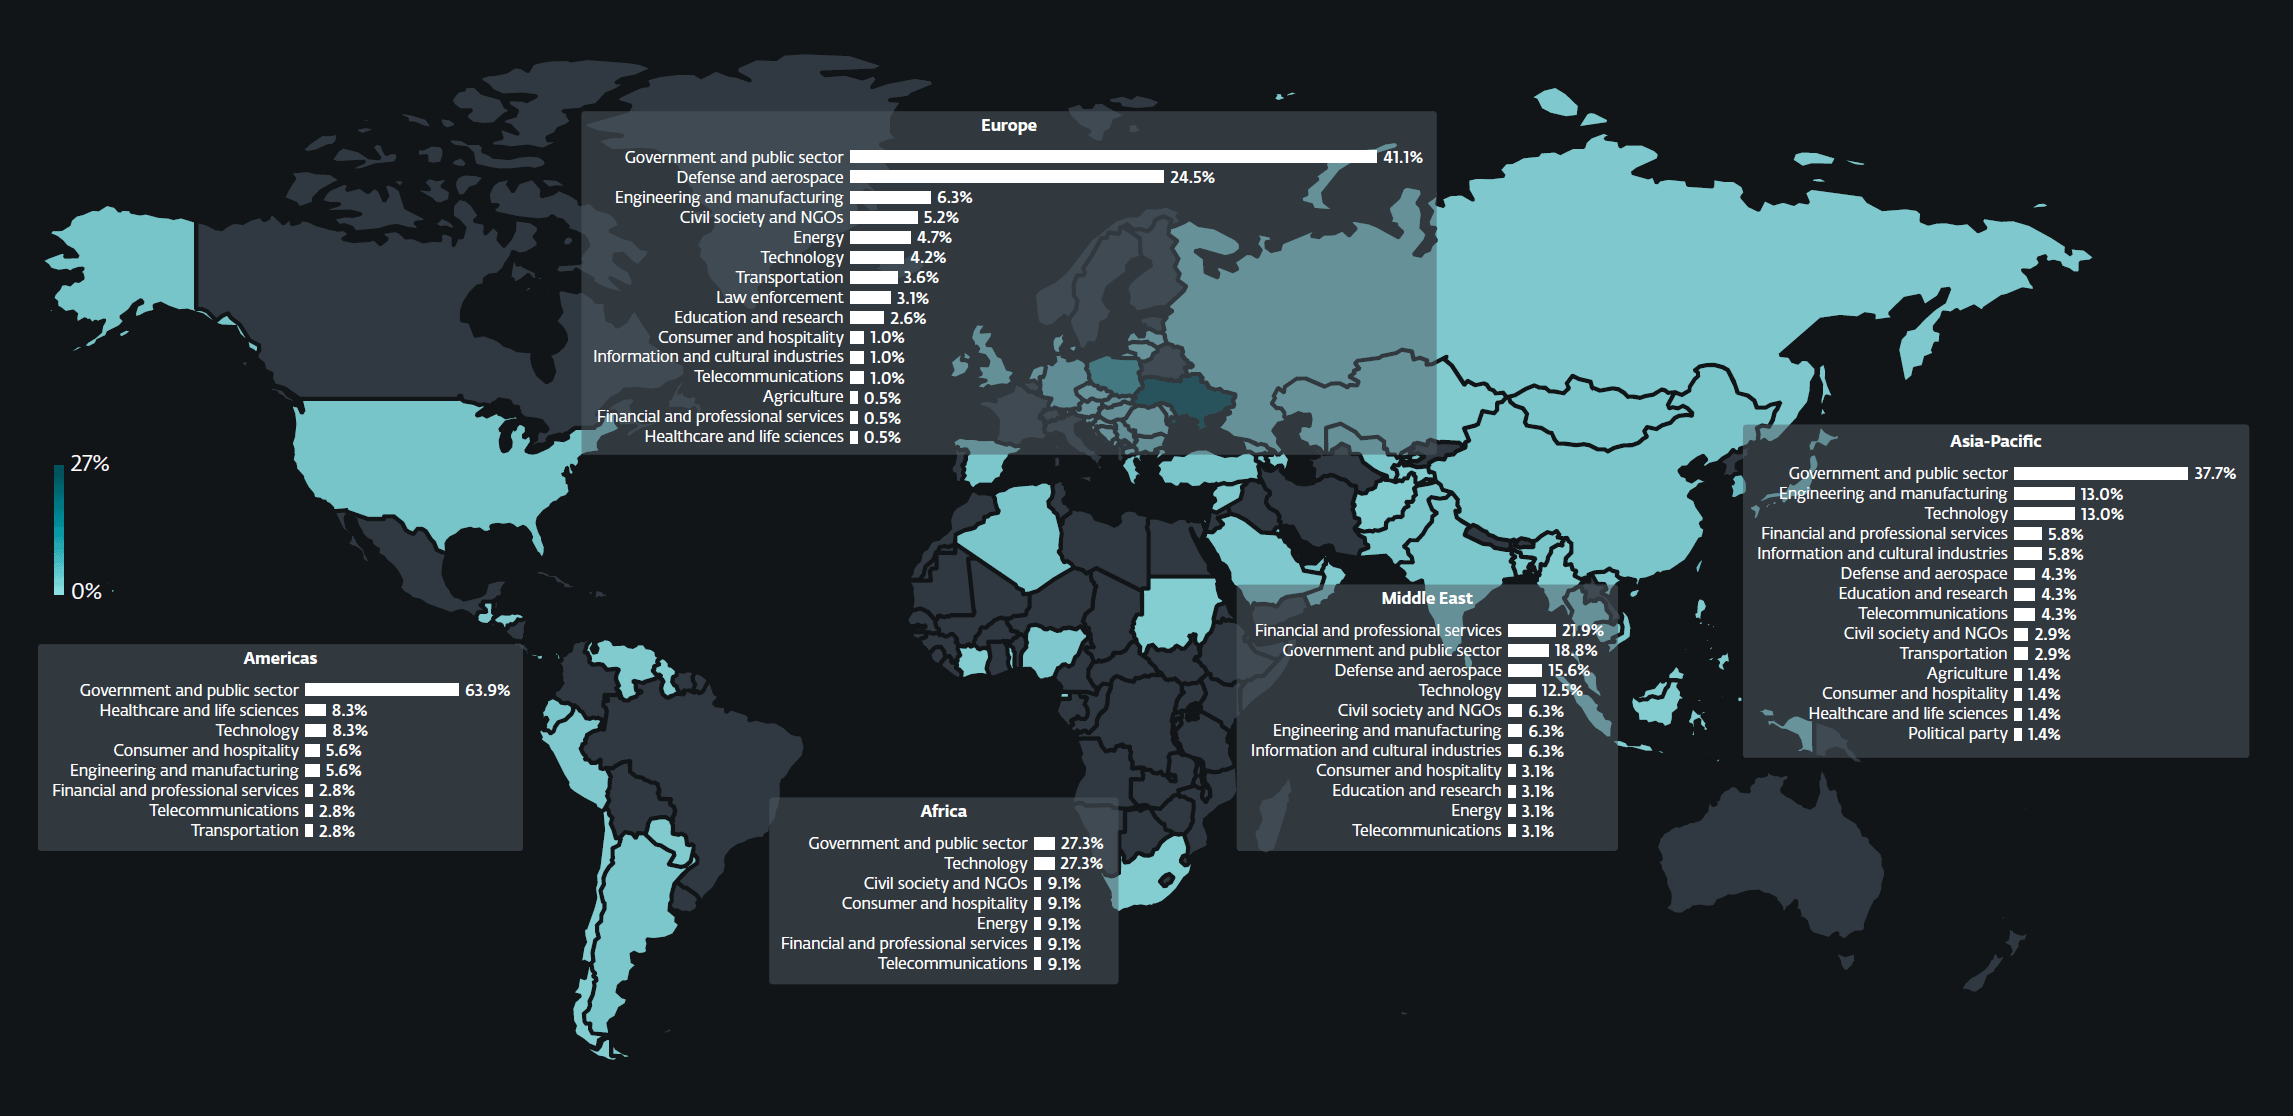
Raporun hedefleri ağırlıkla devlet kurumları ve savunma şirketleri. Saldırganların geçtiği yollar ise birçok şirkette de var: e-posta sunucusu, geliştirici hesabı, internete açık uygulama. Türkiye, ESET’in hedef ülkeler haritasında en açık tonla boyalı; APT raporu Türkiye için oran, grup ya da sektör vermiyor. Aşağıdaki başlıklar bu yüzden Türkiye’deki bir olaydan değil, tam raporda anlatılan yöntemlerden derlendi.
Rusya bağlantılı saldırganların Ukrayna’daki MDaemon kampanyası kullanıcı gerektirmiyor. Özel hazırlanmış bir RAR arşivi, sunucudaki herhangi bir adrese e-posta eki olarak gönderiliyor. MDaemon eki taramak için ClamAV’yi çağırıyor, açık tetikleniyor ve sunucuya zararlı bir DLL yazılıyor. Kimsenin tıklaması gerekmediği için saldırganlar inandırıcı bir tuzak hazırlamaya bile uğraşmamış. Sunucuya yerleşen HELLAGE e-postaları ve diğer verileri çalıyor, HELLTAG ise bir Telegram botu üzerinden komut çalıştırıyor. Kampanya henüz bilinen bir gruba atfedilemedi.
Asıl ders takvimde. Açık, ESET araştırmacılarının geçen yıl ortaya çıkardığı WinRAR açığı CVE-2025-8088. ClamAV tarafında 27 Temmuz 2025’te düzeltildi, ama MDaemon eski libclamunrar.dll kütüphanesini taşımaya devam etti; rapora göre düzeltme 25 Ağustos 2026’da 26.0.4 sürümüyle geldi. Arada 13 ay var. Bir ürünün içindeki bileşende kapanan açık, ürünü kullanan şirket için ürün güncellenene kadar açık kalıyor. MDaemon kullanıyorsanız sürümünüz 26.0.4’ün altındaysa güncelleyin; üreticinin sürüm notlarına göre güncel kararlı sürüm 26.5.0.
Güncelleme bu açığı kapatır, sıradakini değil. Saldırı sunucuya bir DLL yazıyor, arka kapılar da sabit bir komuta sunucusuyla ya da Telegram botuyla konuşuyor. Bu yüzden e-posta sunucusunun dışarıda hangi adreslerle konuşabildiğini kısıtlamak, kurulum klasöründe yeni çıkan DLL’leri izlemek ve sunucuda da uç nokta görünürlüğü bulundurmak işe yarar. Üreticinize ekleri ayrıştıran sürecin ne kadar yalıtıldığını da sorabilirsiniz.
DeceptiveDevelopment tuzağa düşürdüğü geliştiricinin Git kimlik bilgilerini, SSH anahtarlarını ve erişim token’larını topluyor, sonra bunlarla kurbanın depolarına kötü amaçlı kod ekliyor ve izini örtmek için commit geçmişini sık sık yeniden yazıyor. Zararlı yazılım VS Code, Cursor ve Discord gibi her gün açılan uygulamalara kendi kodunu ekleyerek kalıcı oluyor. ESET araştırmacıları, gizli bir VS Code göreviyle başlatılan ve komuta sunucusunu blokzincirden çözen bir projeyi de GitHub’da ilk kez gördü.
Yazılım geliştiren ya da dışarıdan kod alan bir şirket için sorular şunlar: Geliştiricileriniz iş görüşmesi ya da dış proje için aldıkları test kodunu hangi makinede çalıştırıyor? Token’lar ne kadar süre geçerli ve hangi depolara erişebiliyor? Ana dalda commit geçmişinin yeniden yazılması engelli mi? İlk sorunun yanıtı iş bilgisayarıysa, saldırganın aradığı kimlik bilgileri de aynı makinede demektir.
APT raporu, ilk erişim yöntemlerini gruplara göre veriyor. Oranlar seçili gruplara ve ESET telemetrisine ait, Türkiye’deki saldırıları ölçmüyor; yine de hangi kapıların denendiğine dair fikir veriyor:
| İlk erişim yöntemi | Rusya bağlantılı | Çin bağlantılı | Belarus bağlantılı |
|---|---|---|---|
| İnternete açık uygulamanın sömürülmesi | %53,1 | %35,2 | %12,6 |
| E-posta eki | %22,9 | %9,3 | %87,4 |
| E-postadaki bağlantı | %10,4 | %16,7 | Yok |
| Yazılım tedarik zinciri | %1,0 | %20,4 | Yok |
Rusya bağlantılı gruplarda ilk sırada internete açık uygulamalar var, Belarus bağlantılı gruplarda ise e-posta eki. Yani yama ve dışarı açık yüzeyi daraltmak (FortiGate yazısında anlattığımız konu) tek başına yetmiyor; e-posta da aynı hesabın parçası. Çin bağlantılı gruplarda yazılım tedarik zincirinin payı %20,4 görünüyor, ancak rapor bunun hangi olaylara dayandığını anlatmıyor. Oranı eğilim olarak değil, sorulması gereken bir soru olarak okumak daha doğru.
Raporun en ilginç ayrıntılarından biri, MATCHBOIL yazısında da andığımız UAC-0099’dan geliyor. Grup, bir betiğin yorum satırına nükleer silah yapımıyla ilgili sahte bir talep ekledi. Amaç, kodu inceleyen LLM tabanlı aracın güvenlik korumalarını tetikleyip analizi durdurmak gibi görünüyor; denemenin işe yarayıp yaramadığını rapor söylemiyor.
Güvenlik analizinde LLM kullanan ekipler için anlamı açık: incelenen dosyadaki metin, modele verilmiş talimat gibi davranabilir. Modelin yanıt vermemesini “temiz” değil “sonuçsuz” sayın ve dosyayı analiste yönlendirin. Betikleri modele göndermeden önce yorum satırlarını ayıklamak ve YARA ya da Sigma gibi kurallara dayalı taramayı modelden bağımsız çalıştırmak bu hileyi boşa çıkarır.
APT raporu, ESET araştırmacılarının bu dönemde belgelediği seçili grupları özetliyor ve ESET Threat Intelligence APT Reports müşterilerine sunulan istihbaratın yalnızca bir bölümünü içeriyor.
Çin bağlantılı gruplar ağırlıkla devlet kurumlarına yönelik istihbarat topladı; FamousSparrow Güney Amerika’daki izleme faaliyetlerini sürdürdü. Güneydoğu Asya ve Okyanusya’daki bazı kampanyalar, Çin kolluk kuvvetlerinin organize suçla mücadelesini destekliyor gibi görünüyor: Palau’daki otellerin hedef alınması ve SlippyNunchucks’ın Sri Lanka’da dolandırıcılıkla bağlantılı, Çince konuşan kişilere DarkVigil araç setiyle yönelmesi bunlardan. Daha geniş bir faaliyet kümesi ise Tayvan’ın yarı iletken sektörünü hedef aldı.
Orta Doğu bağlantılı faaliyetler, köklü İran bağlantılı grupların geri dönüşüyle arttı. OilRig’in alt grubu FilthyFeline ve MuddyWater yeniden başladı; hedeflerin çoğu İsrail’deki çeşitli sektörlerdendi, az sayıda ABD şirketi de etkilendi. FilthyFeline, Özbekistan’daki bir hücresel veri hizmeti sağlayıcısına yönelik faaliyetleri de devralmış görünüyor. Hamas’a bağlı Arid Viper ise Filistin Yönetimi Dışişleri ve Gurbetçiler Bakanlığı ya da ona bağlı bir kurum olduğu anlaşılan bir hedefe yöneldi.
Kuzey Kore bağlantılı gruplar yine teknoloji ve kripto para şirketlerine, yazılım geliştiricilere yöneldi; Güney Kore’nin yanı sıra Ukrayna da giderek öne çıkıyor. Lazarus, işe alım temalı sosyal mühendislikle dron sektörünü yeniden hedef almaya başladı. ScarCruft bir Afrika ülkesini hedef aldı.
Rusya bağlantılı gruplar Avrupa’daki hükûmetleri, savunma sektörünü ve askerî kuruluşları hedef aldı; Ukrayna’daki hedeflerin sayısı önemli ölçüde daha yüksekti. Genellikle çok sayıda olan Gamaredon operasyonlarında belirgin bir düşüş yaşandı, ancak grup PteroBox dosya hırsızını güncelledi ve yeni araçlar kullanmaya başladı. PhantomCaptcha, Ukraynalı kurumların kimliğine bürünerek Android cihazlara PrincessSpy casus yazılımını yerleştirmeye çalıştı.
Yapay zekâ tarafında ESET araştırmacıları, APT gruplarının LLM’leri ağırlıkla kötü amaçlı yazılım geliştirme ve tuzak web sitesi oluşturma gibi işleri hızlandırmak için kullandığını gördü; bazı örnekler vibe coding’e benziyor. Yine de son altı ayda yapay zekânın APT ortamını önemli ölçüde yeniden şekillendirdiğini gözlemlemedi. Telemetri, doğrudan klavye başında yürütülen ve tamamen otomatik olmayan operasyonları göstermeye devam ediyor.
ESET ürünleri, müşterilerimizin sistemlerini raporda açıklanan kötü amaçlı faaliyetlere karşı korur. Paylaşılan istihbarat büyük ölçüde ESET’e ait telemetri verilerine dayanıyor ve ESET araştırmacıları tarafından doğrulandı. Daha fazla bilgi için ESET Threat Intelligence sayfasına, özetin özgün hâli için WeLiveSecurity‘ye bakabilirsiniz.
FrostyNeighbor saldırısının nedeni henüz net değil. Araştırmacılar, silicinin yalnızca bir casusluk operasyonunun izlerini yok etmek için kullanılmış olabileceğini de not ediyor; ancak hedefin Minsk’ten çok Moskova’nın önceliklerine yakın olduğunu söylüyor. Nedeni ne olursa olsun bir emsal oluştu: APT raporu, başka Belarus bağlantılı grupların da yakın gelecekte silici kullanabileceğini not ediyor. Raporun tamamı 28 sayfa ve her bölgeyi ayrıntılı anlatıyor. Bir sonraki raporda ilk bakacağımız şey de bu: Belarus bağlantılı başka bir grup silici kullandı mı?