KURUM İÇİ ÖNLEMLER
Microsoft’un 10 Kasım 2026’da yayımladığı güncellemeler binden fazla güvenlik açığını kapattı. Bunların arasında saldırılarda kullanıldığı bilinen yalnız bir tane var ve Outlook’ta: özel hazırlanmış bir dosya açıldığında Outlook, dış içerik uyarısını göstermeden saldırganın sunucusuna bağlanıyor ve kullanıcının NTLMv2 kimlik bilgisini oraya gönderiyor. Microsoft açığa “orta” önem derecesi verdi. ABD siber güvenlik ajansı CISA ise aynı gün açığı aktif olarak istismar edilen açıklar listesine ekledi ve federal kurumlara 24 Kasım’a kadar süre tanıdı. Outlook güncellemesi bu kez beklemeye gelmiyor: aciliyeti belirleyen açığın kâğıt üzerindeki puanı değil, şu anda saldırılarda kullanılıyor olması.
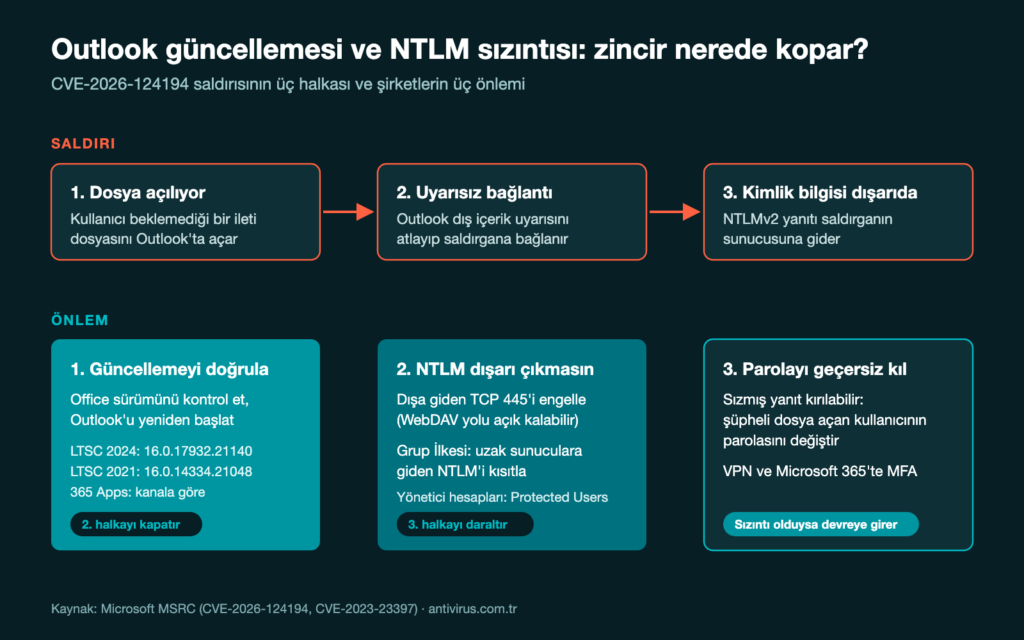
Microsoft’un güvenlik bildirimine göre saldırgan, hedef sistemde hiçbir yetkisi olmadan kullanıcıya özel hazırlanmış bir ileti dosyası gönderiyor ve kullanıcıyı bu dosyayı Outlook’ta açmaya ikna ediyor. Dosya açıldığında Outlook, normalde dış kaynaktan içerik yüklemeden önce gösterdiği uyarıyı atlıyor ve saldırganın kontrolündeki bir ağ konumuna bağlanıyor. Bağlantı sırasında Windows, kullanıcının kimliğini kanıtlamak için parolasından türetilen NTLMv2 yanıtını karşı tarafa iletiyor. Açık bu yüzden “kimlik sahteciliği” (spoofing) sınıfında: Microsoft’a göre saldırgan bu bilgiyle kullanıcının kimliğine bürünerek oturum açabilir.
İki ayrıntı riskin sınırını çiziyor. Birincisi, açık Önizleme bölmesinden tetiklenmiyor: iletiyi gelen kutusunda görmek ya da önizlemek yetmiyor, dosyanın açılması gerekiyor. İkincisi, Microsoft saldırılar hakkında bilgi vermedi; kimin, kime karşı ve ne zamandan beri kullandığı bilinmiyor. Açığı Microsoft’a bildirenler arasında araştırmacı Benoît Sevens ve “nono” takma adlı bir araştırmacı var. Açık, düzeltme yayımlanmadan önce kamuya duyurulmamıştı.
Saldırının işlemesi için kullanıcının dosyayı açması şart ve bu, açığı doğrudan kimlik avı senaryolarına bağlıyor. Zararlı dosya bir tedarikçiden gelen sipariş özeti ya da iletilmiş bir iş yazışması görünümünde gelebilir. Kullanıcının olağan iş akışını sürdürmesi saldırı için yeterli.
NTLM, Windows’un eski kimlik doğrulama yöntemi. Kullanıcı bir dosya paylaşımına bağlandığında parolanın kendisi gönderilmiyor: sunucu tek seferlik bir soru gönderiyor, bilgisayar da parolanın özetiyle bu soruya bir yanıt üretiyor. Saldırganın eline geçen şey bu yanıt. Yanıt daha sonra olduğu gibi yeniden kullanılamıyor; saldırganın iki yolu var. Birincisi yanıtı kendi bilgisayarında çevrimdışı kırmaya çalışıp parolayı bulmak: kısa ya da tahmin edilebilir parolalar bu yöntemle bulunabilir ve deneme kurumun ağında hiçbir iz bırakmaz. İkincisi, kimlik doğrulamasını o anda başka bir sunucuya aktarıp orada kullanıcı adına oturum açmak. Bu ikinci yol, saldırganın kurum ağına zaten erişmesini ya da kurumun internete açık ve NTLM kabul eden bir hizmeti olmasını gerektiriyor.
Dışarıdan gelen bir saldırıda asıl tehlike bu yüzden birinci yol. Şirketlerde Windows hesabı çoğu zaman yalnızca bilgisayarı açmak için kullanılmıyor: aynı kullanıcı adı ve parola dosya sunucularına, şirket içi uygulamalara ve VPN gibi uzaktan erişim sistemlerine de kapı açıyor. Kırılan bir parola, saldırganı e-postadan çok daha geniş bir alana taşıyabilir ve Outlook güncellemesi sonradan yüklense bile bu parola geçerli kalır. Hesabın ele geçirildiğinden şüpheleniyorsanız Microsoft 365 tarafında bakılacak izleri ayrı bir yazıda anlatmıştık.
Microsoft’un listesinde üç ürün var. Düzeltilmiş sürüm numaraları Microsoft’un bildiriminden:
| Ürün | Düzeltilmiş sürüm |
|---|---|
| Microsoft 365 Apps for Enterprise (32 ve 64 bit) | Kanala göre değişiyor, Office güvenlik sürüm notları |
| Office LTSC 2024 (32 ve 64 bit) | 16.0.17932.21140 |
| Office LTSC 2021 (32 ve 64 bit) | 16.0.14334.21048 |
Bir bilgisayardaki sürümü görmek için Outlook’ta Dosya > Office Hesabı > Outlook Hakkında yolunu izleyin; sürüm ve derleme numarası pencerenin en üstünde yazar. Aynı ekrandaki Güncelleştirme Seçenekleri > Şimdi Güncelleştir adımı güncellemeyi beklemeden indirir. Microsoft 365 Apps varsayılan olarak kendini güncelliyor ama Outlook güncellemesi, kullanıcı Outlook’u kapatıp açana kadar uygulanmayabilir. Haftalardır kapatılmayan bir Outlook, güncelleme indirilmiş olsa bile eski sürümde çalışmaya devam edebilir.
Listede Office 2016 ve 2019 yok. Bu iki sürümün desteği 14 Ekim 2025’te bitti ve Microsoft onlar için artık güvenlik güncellemesi yayımlamıyor. Eski sürümle çalışan bir kurum için çözüm güncelleme değil yükseltme.
Outlook üzerinden NTLM kimlik bilgisi sızdırmak yeni bir yöntem değil. Mart 2023’te kapatılan CVE-2023-23397 açığı saldırganlara aynı kapıyı çok daha zahmetsizce açıyordu: Microsoft’a göre o açık, ileti Önizleme bölmesinde görüntülenmeden önce, Outlook iletiyi alıp işlediği anda tetikleniyordu. Microsoft’un inceleme rehberine göre açık, Rusya devleti destekli Forest Blizzard grubu tarafından en az Nisan 2022’den beri ABD, Avrupa ve Orta Doğu’daki kamu, enerji, ulaştırma ve sivil toplum kuruluşlarına karşı kullanılmıştı.
Yeni açığı kimin kullandığı bilinmiyor ve iki olay arasında bilinen bir bağ yok. Ortak olan, saldırganların Outlook’u bir kez daha kullanıcının Windows kimliğine giden kısa yol olarak görmesi. 2023 açığı için Microsoft’un yayımladığı önlemlerin bir kısmı bugün de işe yarıyor ama hiçbiri Outlook güncellemesi yerine geçmiyor.
Outlook güncellemesi dağıtılmış olsa bile her bilgisayarda çalıştığı kesin değil. Kurumdaki bilgisayarların hangisinde hangi Office sürümünün çalıştığını tek tek sormak yerine merkezi bir envanterden görmek gerekiyor. ESET PROTECT kullanan kurumlar için Güvenlik Açığı ve Yama Yönetimi modülü, cihazlardaki uygulamalarda bilinen açıkları listeliyor; güncel olmayan cihazları bulmanın adımlarını bu rehberde anlatmıştık.
Microsoft 2023 açığı için ağ dışına giden TCP 445 (SMB) trafiğinin çevre güvenlik duvarında, bilgisayarların kendi güvenlik duvarında ve VPN ayarlarında engellenmesini önermişti; böylece NTLM kimlik doğrulaması internetteki bir dosya paylaşımına ulaşamaz. Bu önlemin bir sınırı var: 445 kapalıyken Windows aynı bağlantıyı WebClient hizmeti üzerinden, web trafiği (WebDAV) olarak deneyebiliyor. Microsoft yeni açıkta saldırganın hangi bağlantı türünü kullandığını açıklamadığı için 445 engeli yamanın yerini tutmuyor, yalnızca yama gecikirse riski azaltıyor.
Daha kalıcı ayar Grup İlkesi’nde: “Ağ güvenliği: NTLM’yi kısıtla: Uzak sunuculara giden NTLM trafiği” (Network security: Restrict NTLM: Outgoing NTLM traffic to remote servers). Bu ilke önce yalnız denetim modunda açılırsa iç ağda NTLM kullanan sunucular kayıtlardan görülür; onlar istisna listesine eklendikten sonra dışarıya giden NTLM kapatılabilir. Etki alanı yöneticileri gibi yüksek yetkili hesaplar için Microsoft’un 2023’te önerdiği “Protected Users” grubu NTLM’i tamamen kapatır. Bu hesaplarla zaten e-posta okunmamalı; sıradan kullanıcılar için ise grup uygun değil: IP adresiyle bağlanılan paylaşımlar ve bazı yazıcılar NTLM’e ihtiyaç duyuyor.
Bugün yüklenen Outlook güncellemesi, geçen hafta sızmış bir kimlik bilgisinin kırılmasını durdurmaz. Güvenlik duvarı kayıtlarında iç bilgisayarlardan internetteki adreslere giden 445 bağlantı denemeleri aranabilir. Son günlerde beklemediği bir ileti dosyasını açtığını söyleyen kullanıcıların Windows parolası değiştirilmeli. VPN ve Microsoft 365 girişlerinde çok faktörlü doğrulama, kırılan bir parolanın tek başına kullanılmasını engeller; uzun parolalar da çevrimdışı kırmayı zorlaştırır.
Kullanıcıya düşen pay da bu adımın parçası. Önizleme bölmesi açığı tetiklemediği için beklenmeyen bir ileti dosyasını açmadan önce göndereni ayrı bir kanaldan doğrulamak gerçek bir fark yaratıyor. Kötü amaçlı eklerin posta kutusuna hiç ulaşmaması ise sunucu tarafındaki e-posta koruma katmanının işi.
Açığı kimin kullandığı, hangi sektörleri hedef aldığı ve saldırıda kullanılan dosyanın neye benzediği henüz bilinmiyor. Bu tür ayrıntılar çoğu zaman yamadan sonraki haftalarda güvenlik şirketlerinin raporlarıyla gelir. O raporlar yayımlandığında güncellemeyi zamanında yapmış kurumlar onları bir tehdit uyarısı olarak değil, vaktinde kapatılmış bir kapının hikâyesi olarak okuyacak.