KURUM İÇİ ÖNLEMLER
Bugün tipik bir ransomware saldırısı tek tek bilgisayarlarla uğraşmıyor; hepsini birden çalıştıran sunucuyu hedefliyor. Sanallaştırma sunucusu şifrelendiğinde muhasebe, e-posta, dosya paylaşımı ve üretim yazılımı aynı anda durur, çünkü hepsi aynı fiziksel makinenin içinde birer sanal makinedir. Saldırgan oraya ulaşmadan önce genellikle iki şeyi daha halleder: koruma yazılımını kapatır ve yedekleri bozar. Bu yüzden fidye yazılımına karşı hazırlık, “virüs girmesin” sorusundan çok “girerse işimizi ne kadar sürede geri açarız” sorusudur. Bu rehber o soruya cevap vermek için yazıldı; saldırıdan önce, saldırı sırasında ve sonrasında yapılması gerekenleri tek bir yerde topluyor.
Ransomware artık tek kişilik bir iş değil. Çoğu grup “hizmet olarak fidye yazılımı” modeliyle çalışıyor: bir ekip şifreleme yazılımını ve pazarlık altyapısını geliştiriyor, ortaklar (affiliate) ise hedefe sızıp saldırıyı yürütüyor ve kazancı paylaşıyor. ESET’in 2026’nın ilk yarısına ait Tehdit Raporu, şu an en aktif ikinci grubun ortaklarına kazancın %90’ını bıraktığını aktarıyor. Bu iş modeli, saldırı sayısını büyüten asıl motor.
Bir saldırı genellikle dört adımda ilerliyor. İlk adım içeri girmek: ele geçirilmiş bir parola, yamalanmamış bir VPN ya da uzaktan erişim aracı, bir kimlik avı e-postası. İkinci adım yayılmak ve keşif yapmak; saldırgan günlerce, bazen haftalarca ağda dolaşıp en değerli sunucuları ve yedeklerin yerini öğrenir. Fidye saldırısı öncesindeki bu sükûnet, aslında saldırının en uzun bölümüdür. Üçüncü adım savunmayı kapatmak, dördüncüsü ise veriyi dışarı çıkarıp şifrelemek.
Şifreleme yazılımı kısa sürede çok fazla dosyaya dokunduğu için gürültülüdür ve iyi bir uç nokta koruması onu kolayca yakalar. Saldırganlar bu yüzden önce korumayı devre dışı bırakmaya çalışıyor. ESET araştırmacıları sahada kullanılan 100’den fazla EDR katili aracını belgeledi; bunların 60’tan fazlası, koruma yazılımını çekirdek seviyesinden sonlandırmak için 40’tan fazla meşru ama zafiyetli sürücüyü istismar ediyor. Gentlemen grubunun sızdırılan araç seti, yeni yayımlanan bir zafiyet kanıtını birkaç gün içinde silaha dönüştürebildiklerini gösterdi.
ESET’in yönetilen tespit ve müdahale (MDR) ekibinin 2026’nın ilk çeyreğine ait raporu, fidye yazılımı ortaklarının korumayı kapattıktan sonra yedekleri de değiştirdiğini not ediyor. Yedek, saldırganın pazarlık gücünü yok eden tek şey olduğu için hedefte. Ağdan erişilebilen, aynı yönetici hesabıyla açılabilen bir yedek, saldırgan için sıradan bir paylaşımlı klasörden farksız.
Şifrelemeden önce veri dışarı çıkarılıyor. Kurban yedekten geri dönse bile ikinci bir tehditle karşılaşıyor: ödeme yapılmazsa veriler yayımlanacak. Fidye yazılımı gruplarının kurbanlara nasıl baskı uyguladığını ayrıca anlattık; Türkiye’de bu baskının bir hukuki yüzü de var, çünkü dışarı çıkan kişisel veri KVKK kapsamında bir veri ihlali sayılıyor.
ESET’in 2026’nın ilk yarısına ait ransomware tespit haritasında Türkiye en koyu renkle işaretlenmiş ülke; ölçeğin üst ucunda, ABD’nin de önünde. Bu tablo yorumlanırken bir ayrıntı önemli: aynı dönemde en sık görülen tespitler ekranı kilitleyip ödeme isteyen “LockScreen” türleri, tüm tespitlerin yaklaşık üçte biri. Yani bu oran yalnızca şirket sunucularını şifreleyen saldırıları değil, bireysel kullanıcıları hedef alan kilit ekranı dolandırıcılıklarını da içeriyor. Yine de Türkiye’nin fidye yazılımı açısından dünyadaki en yoğun ülkeler arasında olduğunu açıkça gösteriyor.
Kurumsal tarafın somut bir örneği Ekim başında yaşandı. Kişisel Verileri Koruma Kurulu’nun yayımladığı veri ihlali bildirimine göre bir devlet üniversitesinin sanallaştırma altyapısı ve üzerinde çalışan sunucular 1 Ekim 2026’da fidye yazılımından etkilendi; yaklaşık 140 bin öğrenci ve 4.500 personelin verisi risk altında. Saldırı, yukarıda anlattığımız hedefi birebir izliyor: tek tek bilgisayarlar değil, hepsini taşıyan sanallaştırma katmanı.
Bu katman internete ne kadar açık? Kâr amacı gütmeyen güvenlik kuruluşu Shadowserver’ın verilerine göre 15 Ekim 2026 itibarıyla Türkiye’den internete açık 1.300’ü aşkın hipervizör (sanallaştırma sunucusu yönetim arayüzü) ve 16 binden fazla VPN ağ geçidi görünüyor. Her biri zafiyetli değil; ama her biri, saldırganların ilk aradığı türden bir kapı. Sanal makinelerdeki güvenlik açıklarını ayrı bir yazıda ele almıştık.
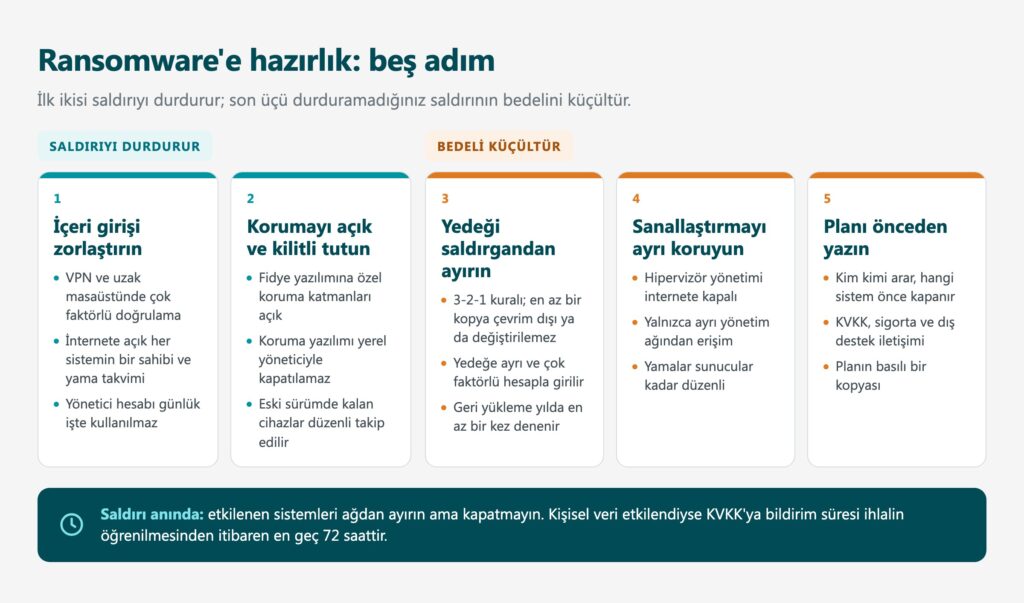
ESET’in 4.400 KOBİ ile yaptığı KOBİ Siber Hazırlık Endeksi 2026, hazırlık konusundaki asıl açığı sayıyla gösteriyor: KOBİ’lerin %75’i bir saldırıdan sonra toparlanabileceğinden emin, ama “çok emin” olanlar yalnızca %26. Geçen yıl en az bir siber olay yaşayanların oranı %45. Önümüzdeki 12 ayda değiştirilemez ya da çevrim dışı yedeğe yatırım yapmayı planlayanların oranı ise yalnızca %26. Güven yüksek, ama güveni haklı çıkaracak yatırım düşük. Aşağıdaki beş adım bu açığı kapatmak için sıralandı; ilk ikisi saldırıyı durdurur, son üçü durduramadığınız saldırının bedelini küçültür.
Saldırıların büyük kısmı ileri bir teknikle değil, açık bırakılmış bir kapıdan başlıyor. Uzaktan erişim (VPN, uzak masaüstü, yönetim panelleri) çok faktörlü kimlik doğrulama olmadan açık bırakılmamalı; internete açık her sistemin bir sahibi ve bir yama takvimi olmalı. Yönetici hesapları günlük işlerde kullanılmamalı. Ayrıcalıklı erişim yönetimi burada en etkili önlemlerden biri, çünkü saldırgan yayılmak için tam da bu hesapları arıyor. E-posta tarafında ise kimlik avının artık kusursuz göründüğünü kabul edip, şüpheli mesajı bildirmenin net bir yolunu tanımlamak gerekiyor; bunu kimlik avı e-postasının yeni maskesini anlattığımız yazıda ayrıntılı ele aldık.
Uç nokta korumasının fidye yazılımına özel katmanları çoğu zaman vardır ama her ortamda açık değildir. ESET’in MDR raporu, ESET PROTECT kullanan kurumlara dört ayarı özellikle öneriyor: Fidye Yazılımı Koruması (ESET LiveGrid bilinirlik sisteminin de açık olmasını gerektirir), saldırıdan etkilenen dosyaları geri getiren Fidye Yazılımı Düzeltmesi, bilinmeyen dosyaları bulutta güvenli bir ortamda çalıştırıp inceleyen ESET LiveGuard ve potansiyel olarak istenmeyen ya da güvensiz uygulamaların tespiti. Sonuncusu sanıldığından önemli: saldırganlar EDR katillerini çoğu zaman meşru görünen uzaktan yönetim ya da yedekleme araçlarının arasına gizliyor.
Hangi ürünü kullanırsanız kullanın ölçüt aynı: koruma yazılımı güncel olmalı ve yerel yönetici tarafından kapatılamamalı. Ayarların merkezden kilitlenmesi ve eski sürümde kalan cihazların düzenli takibi bu yüzden önemli; güncel olmayan cihazları bulmayı ve güncellemeyi adım adım anlattık.
Yedek varsa yeterli değil; saldırgan ona ulaşamamalı. Bilinen 3-2-1 kuralı burada başlangıç noktası: verinin en az üç kopyası, iki farklı ortamda, biri kurum dışında. Ransomware açısından asıl kritik olan ise kopyalardan en az birinin çevrim dışı ya da değiştirilemez (immutable) olması. ABD’nin siber güvenlik ajansı CISA’nın #StopRansomware rehberi de şifrelenmiş ve çevrim dışı tutulan yedekleri ilk sıradaki önlemler arasında sayıyor. Yedekleme sistemine giriş, etki alanı yönetici hesabından ayrı ve çok faktörlü doğrulamalı bir hesapla yapılmalı.
Yedeklemenin en çok atlanan parçası geri yükleme denemesi. Geri yüklemesi hiç denenmemiş bir yedeğin çalışıp çalışmadığını kimse bilmez; kaç saat süreceğini de. Kritik sunuculardan birini yılda en az bir kez sıfırdan geri yüklemek, hem yedeğin sağlam olduğunu hem de “işi ne kadar sürede açarız” sorusunun gerçek cevabını verir. Fidye yazılımı karşısında zamanı nasıl geri alabileceğinizi ayrıca yazmıştık.
Hipervizör, ağdaki en değerli tek hedef. Yönetim arayüzü internete kapalı olmalı ve yalnızca ayrı bir yönetim ağından erişilebilmeli; hipervizör yamaları sunucu yamaları kadar düzenli takip edilmeli; yönetim hesabı etki alanından bağımsız ve çok faktörlü olmalı. Üniversite örneğinde olduğu gibi tek bir katmanın düşmesi bütün hizmetleri durdurabiliyorsa, o katmanın erişimi de en dar tutulan erişim olmalı.
Saldırı anında kim kimi arayacak, hangi sistem önce kapatılacak, kurum içine ve müşterilere ne söylenecek? Bu soruların cevabı kriz sırasında değil, sakin bir günde yazılmalı. CISA rehberi müdahale planının basılı bir kopyasının da tutulmasını öneriyor, çünkü şifrelenen sunucunun üzerindeki plan dosyasına saldırı anında ulaşılamıyor. Planda KVKK bildirim sorumlusu, siber sigorta poliçesi ve dış destek alınacak ekibin iletişim bilgisi mutlaka yer almalı. Küçük bir BT ekibinin bunu gece ve hafta sonu da kapsayacak şekilde tek başına yürütmesi zor; yönetilen tespit ve müdahale (MDR) hizmetleri bu boşluğu doldurmak için var.
Ransomware fidye notunu ekrana bıraktığında ilk refleks genellikle bilgisayarları kapatmak oluyor. Doğru adım ise etkilenen sistemleri ağdan ayırmak ama kapatmamak: bellekteki izler soruşturma için değerlidir ve kapatılan makinede kaybolur. Ardından yedek sistemin saldırgandan etkilenip etkilenmediği kontrol edilmeli, ele geçirilmiş olabilecek bütün yönetici parolaları temiz bir cihazdan değiştirilmeli. Siber saldırı tespit edildikten sonra yapılması gerekenleri ayrıntılı bir kontrol listesi olarak hazırladık.
Kişisel veri etkilendiyse KVKK’ya bildirim süresi işlemeye başlar. Kurul kararına göre bildirim, ihlalin öğrenilmesinden itibaren en geç 72 saat içinde yapılmalı; bilgilerin tamamı henüz netleşmediyse bile bildirim yapılıp eksikler sonradan tamamlanabiliyor. Üniversite örneğinde de etkilenen veri kategorileri bildirim anında henüz belirlenememişti. Bir fidye notunda yazmayanları okumak, bu ilk saatlerde neyle karşı karşıya olduğunuzu anlamaya yardımcı olur.
Ransomware ekonomisine dair veriler giderek daha açık bir cevap veriyor. ESET Tehdit Raporu’nun aktardığı Chainalysis verisine göre fidye ödeyen kurbanların oranı 2025’te %28’e düşerek tarihin en düşük seviyesine indi; aynı dönemde iddia edilen saldırı sayısı %50 arttı. Ödeme yapanların ödediği tutar ise yükseliyor: medyan fidye ödemesi bir yılda %368 artarak 60 bin dolara yaklaştı. Saldırganlar daha az kurbandan daha fazla para almaya çalışıyor.
Ödeme, verinin geri geleceğini de, dışarı çıkan kopyanın silineceğini de garanti etmiyor. Ödeme yapan kurum, saldırganın gözünde “ödeyen” listesine giriyor. Siber sigorta bu hesabı değiştirmiyor; sigortanın neyi karşıladığını ve neyi karşılamadığını siber sigortanın neden yeterli olmadığını anlattığımız yazıda ele aldık. Ödeme kararının saldırı anında değil, hazırlık aşamasında, hukuk ve yönetimle birlikte konuşulması gerekiyor.
Bu rehber, sitedeki fidye yazılımı yazılarının ana sayfası. Konuyu derinleştirmek isteyenler için:
Ransomware’e karşı en pahalı hazırlık eksikliği, sınanmamış bir varsayım: yedeğin çalışacağı, korumanın kapatılamayacağı, planın hatırlanacağı. Bu varsayımların her biri sakin bir günde test edilebilir. Bu yazıyı okuduktan sonra yapacağınız tek bir şey varsa, BT ekibinize şunu sorun: Kritik bir sunucuyu yedekten en son ne zaman geri yükledik ve kaç saat sürdü?